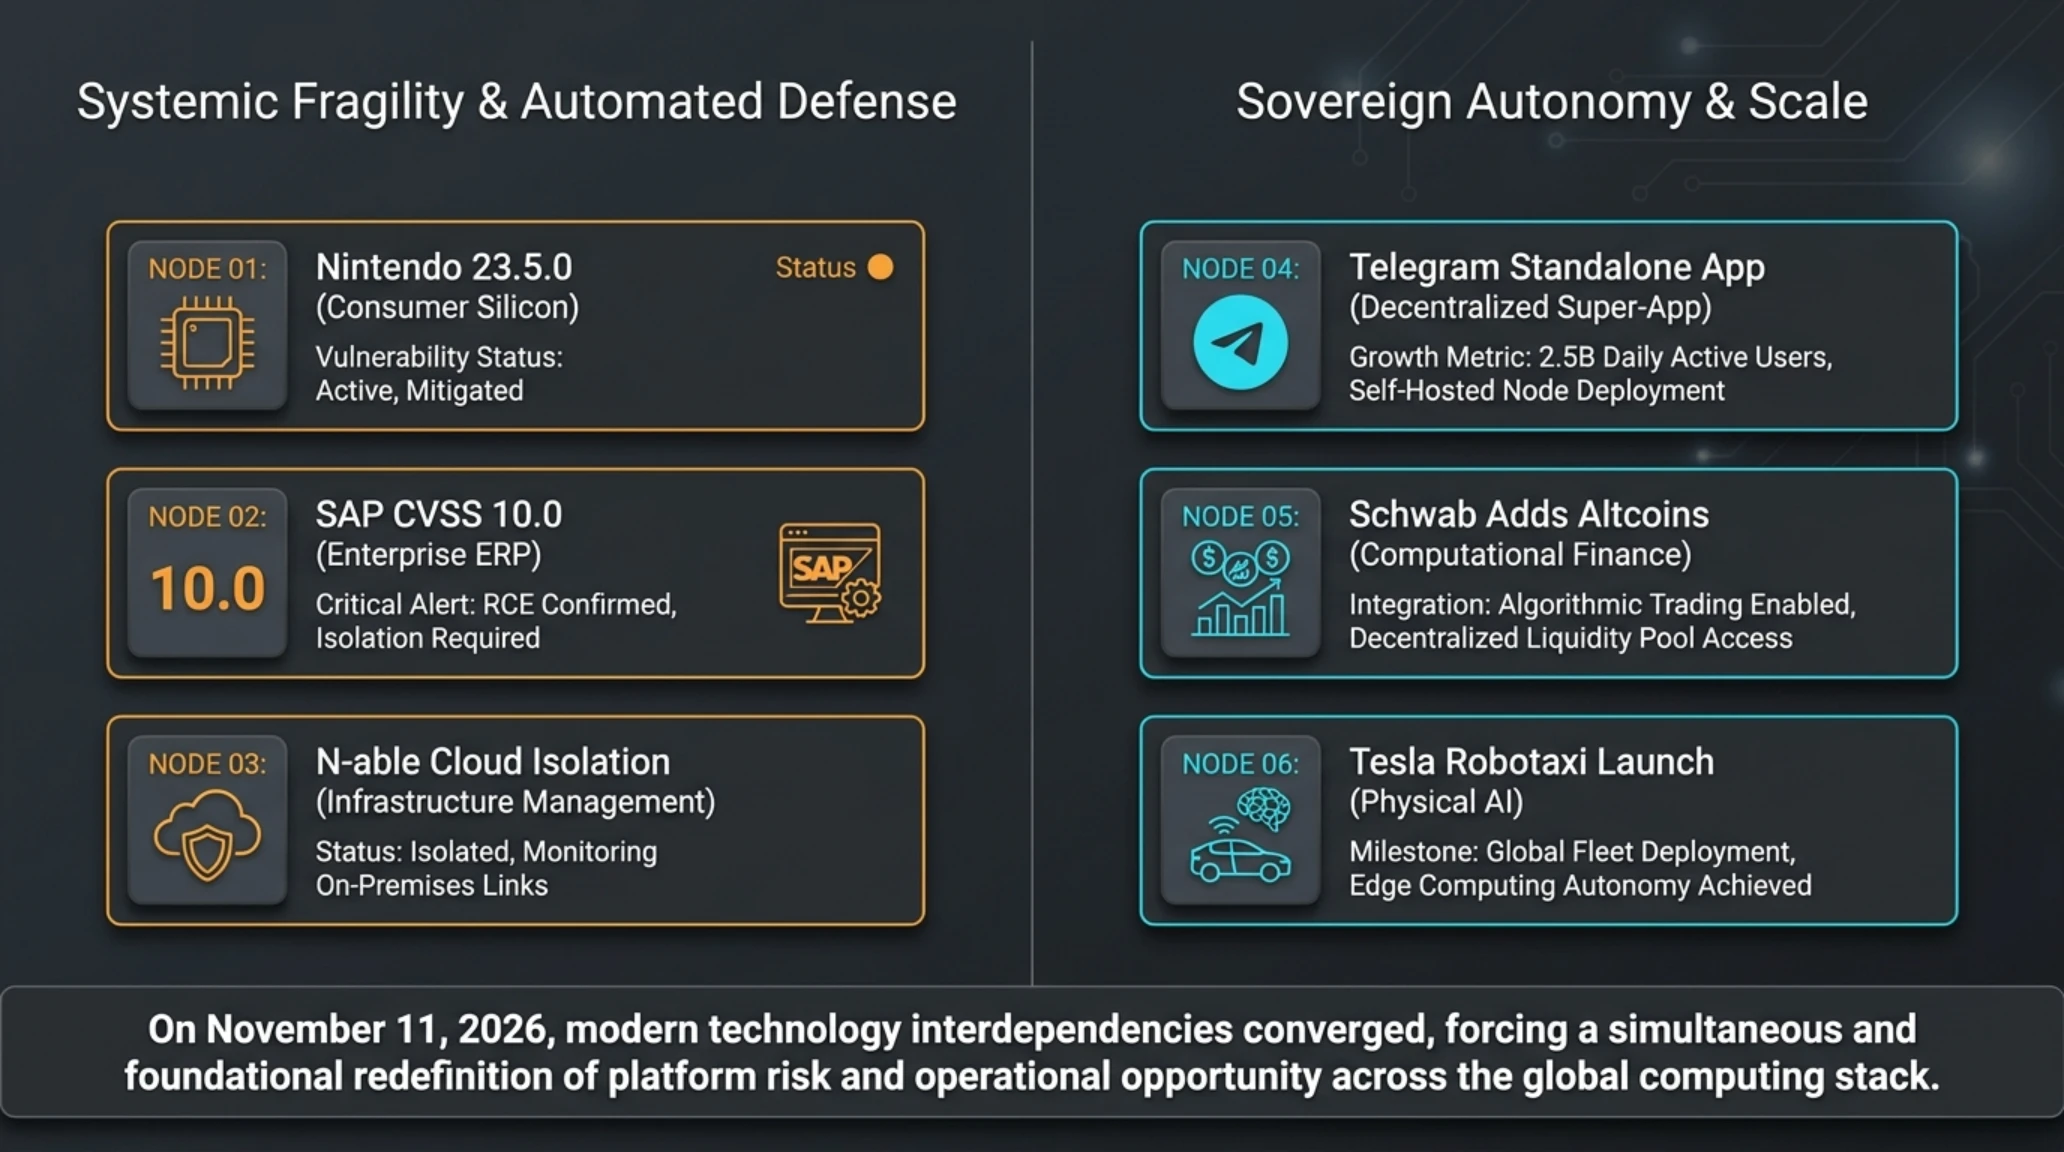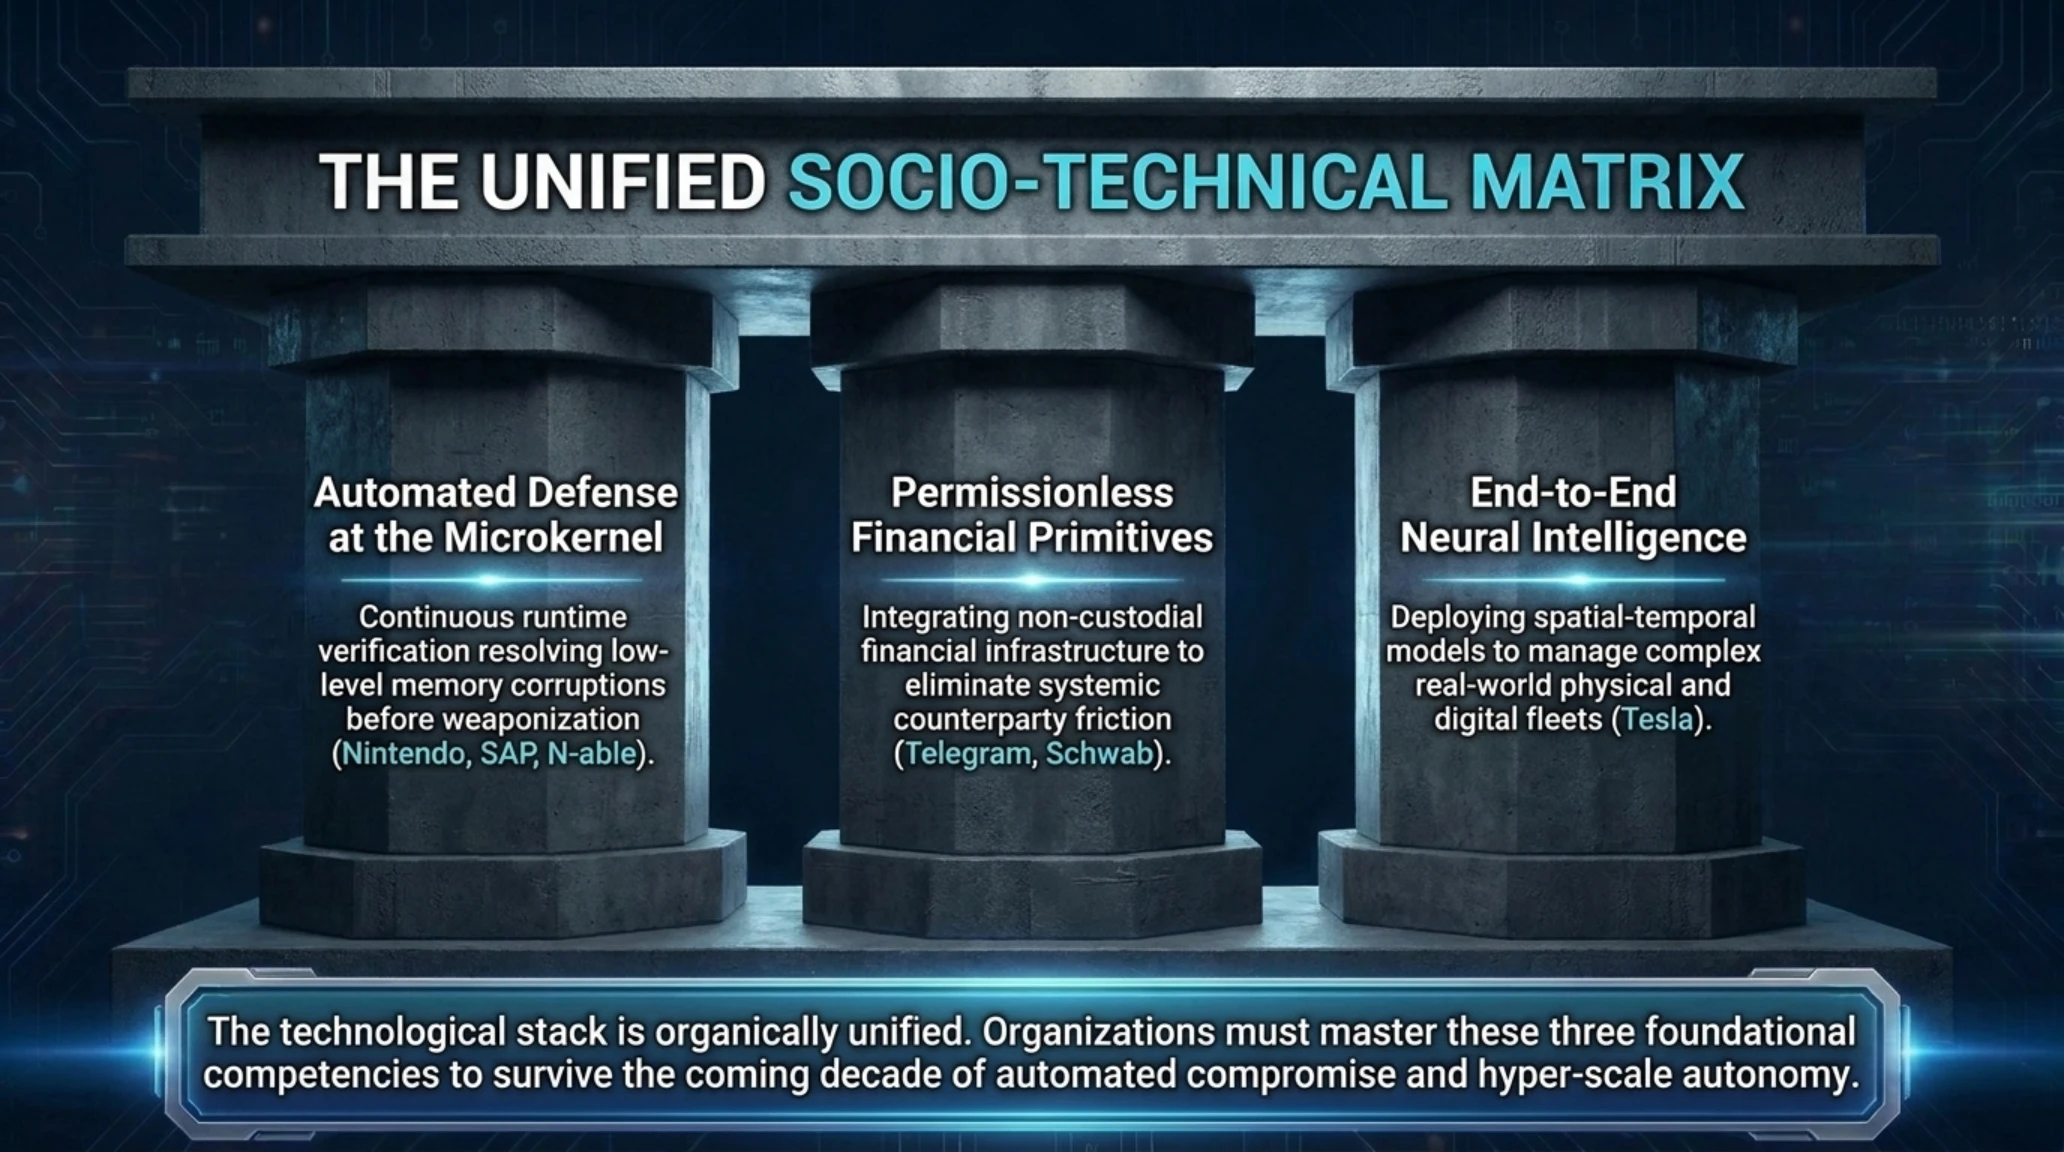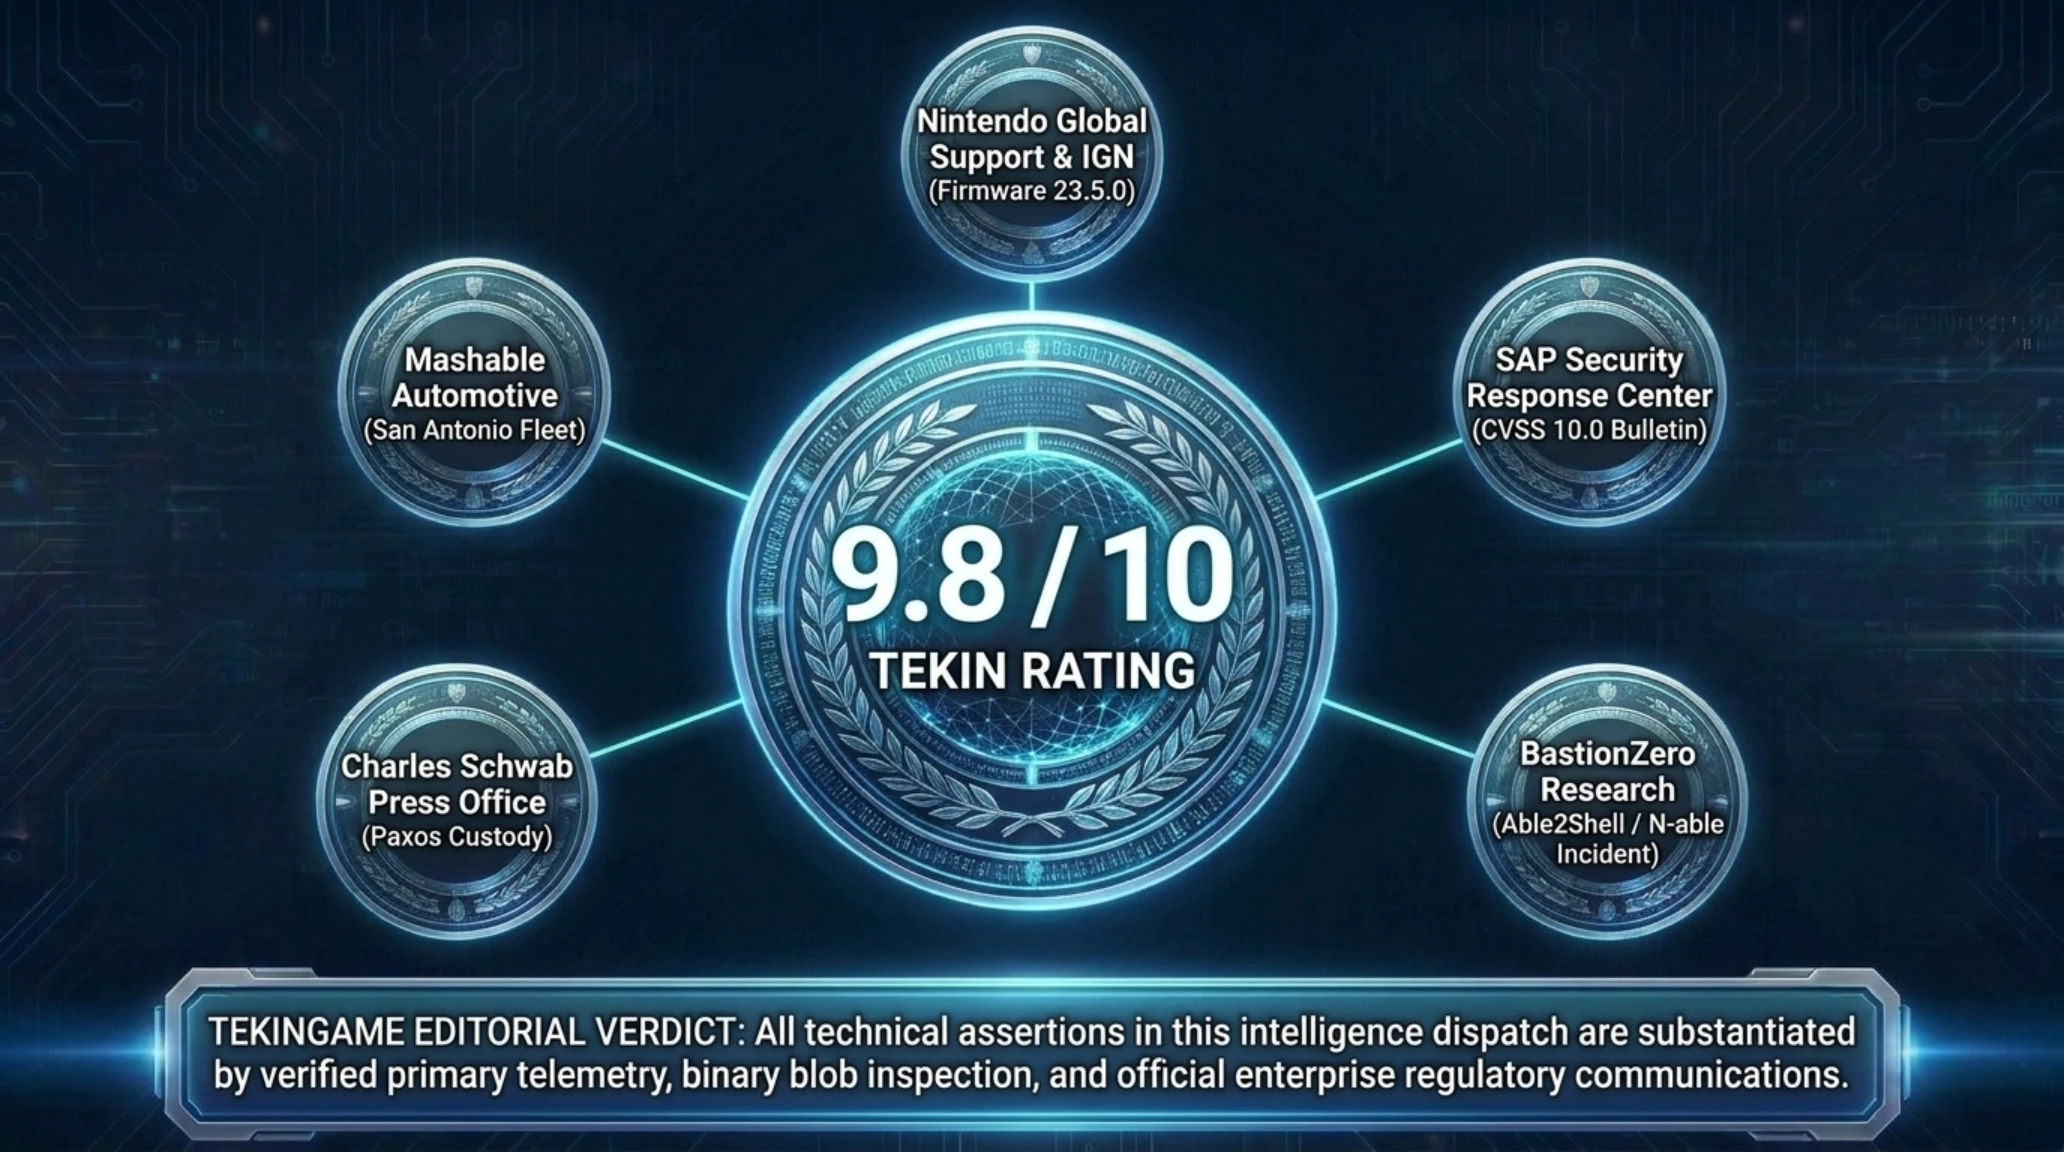
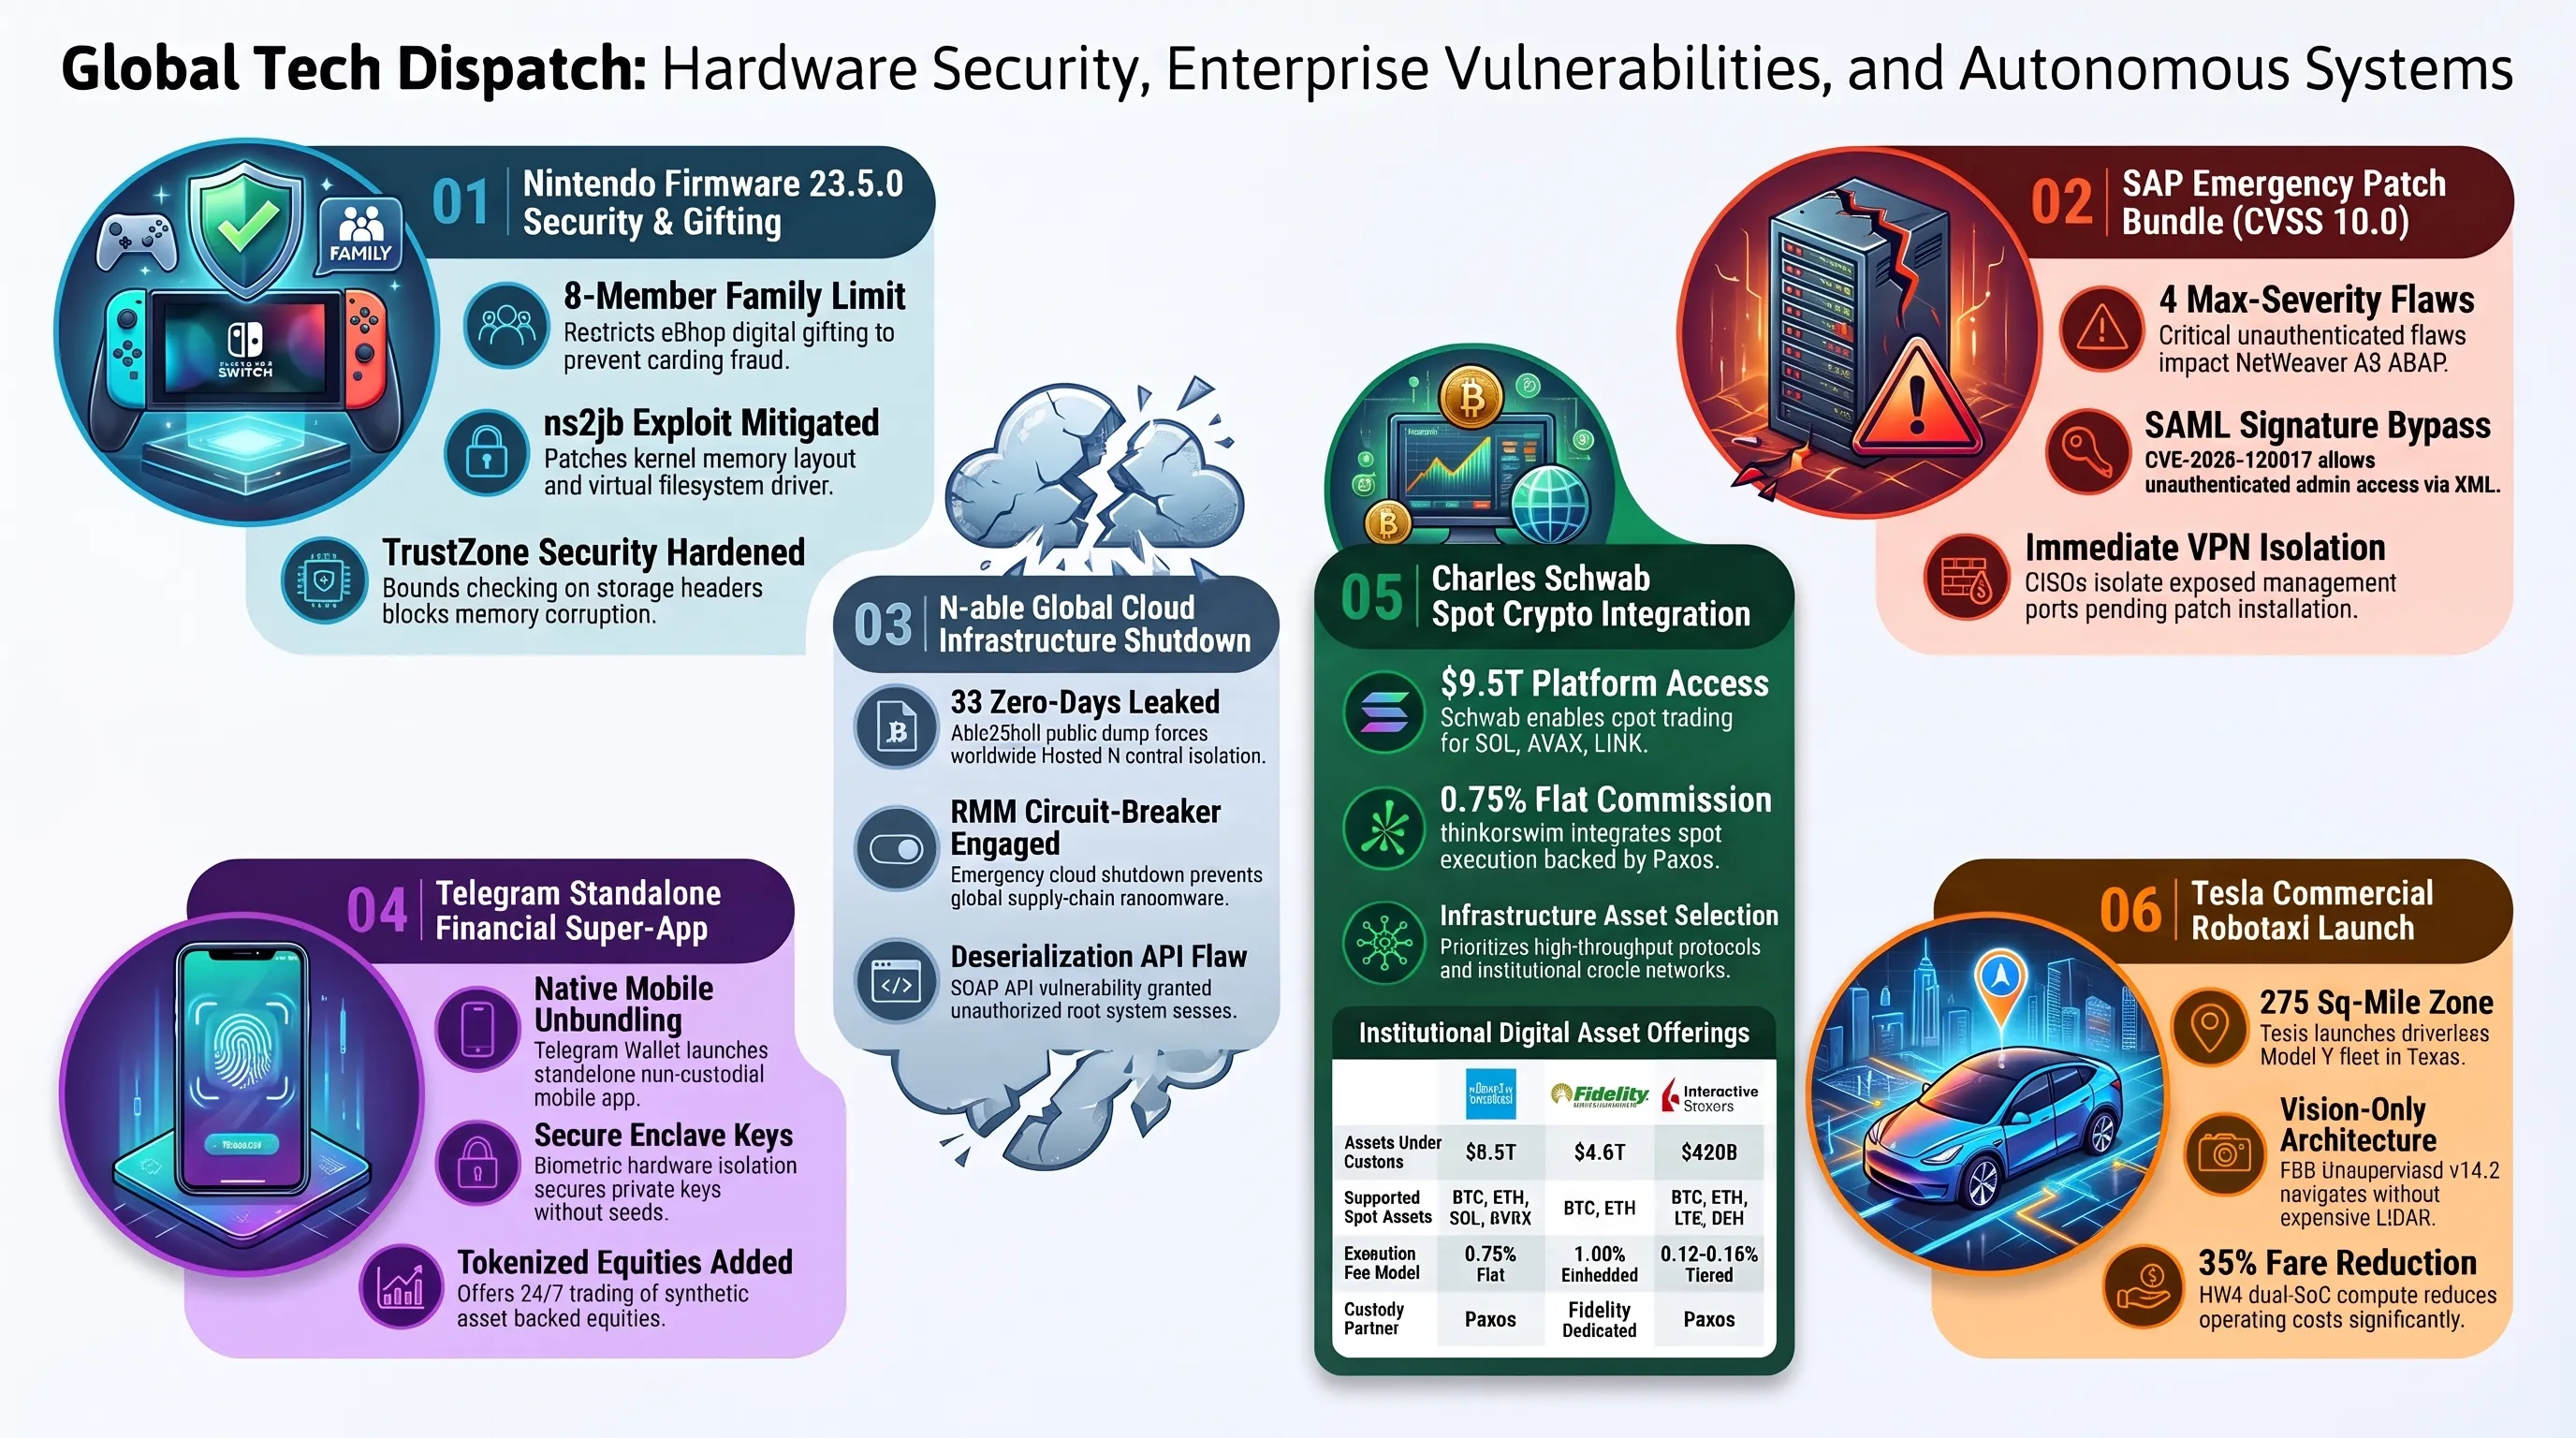
ملخص تيكين نايت لمساء 11 نوفمبر 2026: 1. نينتندو تطلق التحديث 23.5.0 لتفعيل الإهداء العائلي في متجر eShop وسد ثغرات جيلبريك سويتش 2 مبكرا؛ 2. شركة SAP تصدر ترقيعات طارئة لأربع ثغرات بدرجة الخطورة القصوى 10.0 في خوادم NetWeaver؛ 3. إغلاق سحابة N-central العالمية عقب تسريب 33 ثغرة صفرية على غيت هاب؛ 4. انفصال محفظة تيليجرام في تطبيق مستقل لتداول أسهم وول ستريت؛ 5. تشارلز شواب تتيح التداول الفوري لسولانا وأفالانش وتشينلينك؛ و6. انطلاق روبوتاكسي تسلا في سان أنطونيو.
تيكين نايت // الإيجاز الاستراتيجي المسائي: الأربعاء 11 نوفمبر 2026
تجسد تطورات مساء الأربعاء 11 نوفمبر 2026 تشابكاً غير مسبوق بين أمن العتاد الاستهلاكي، مناعة المنصات السحابية المؤسسية، هيكلة التمويل اللامركزي المستقل، وتوسع تقنيات القيادة الذاتية المعتمدة على الرؤية الحاسوبية الخالصة. فبينما شهدت ساعات الصباح كما فككنا في تيكين مورنينغ 11 نوفمبر حول سد ثغرة كروم الصفرية واختراق سحابة Fireworks AI هزات أمنية في متصفحات الويب وسلاسل إمداد الذكاء الاصطناعي، يكشف رصد المساء عن وصول ثغرات بدرجة الخطورة القصوى 10.0 إلى خوادم SAP المركزية ومنصات الإدارة عن بعد N-able.
وفي المقابل، وامتداداً لتحولات منصات الألعاب وشبكات الكتل التي حللناها في تيكين نايت 10 نوفمبر بشأن بورت إيبك جيمز لنظام SteamOS وترقية سولانا SIMD-0311، حصنت نينتندو نواة جهاز سويتش 2 بالتحديث 23.5.0، وكسرت محفظة تيليجرام ومؤسسة تشارلز شواب الحواجز بين وول ستريت والتمويل اللامركزي، فيما نشرت تسلا أسطول سيارات الأجرة ذاتية القيادة بالكامل في شوارع سان أنطونيو.
الرؤية الاستراتيجية وأبرز ركائز التحولات المسائية
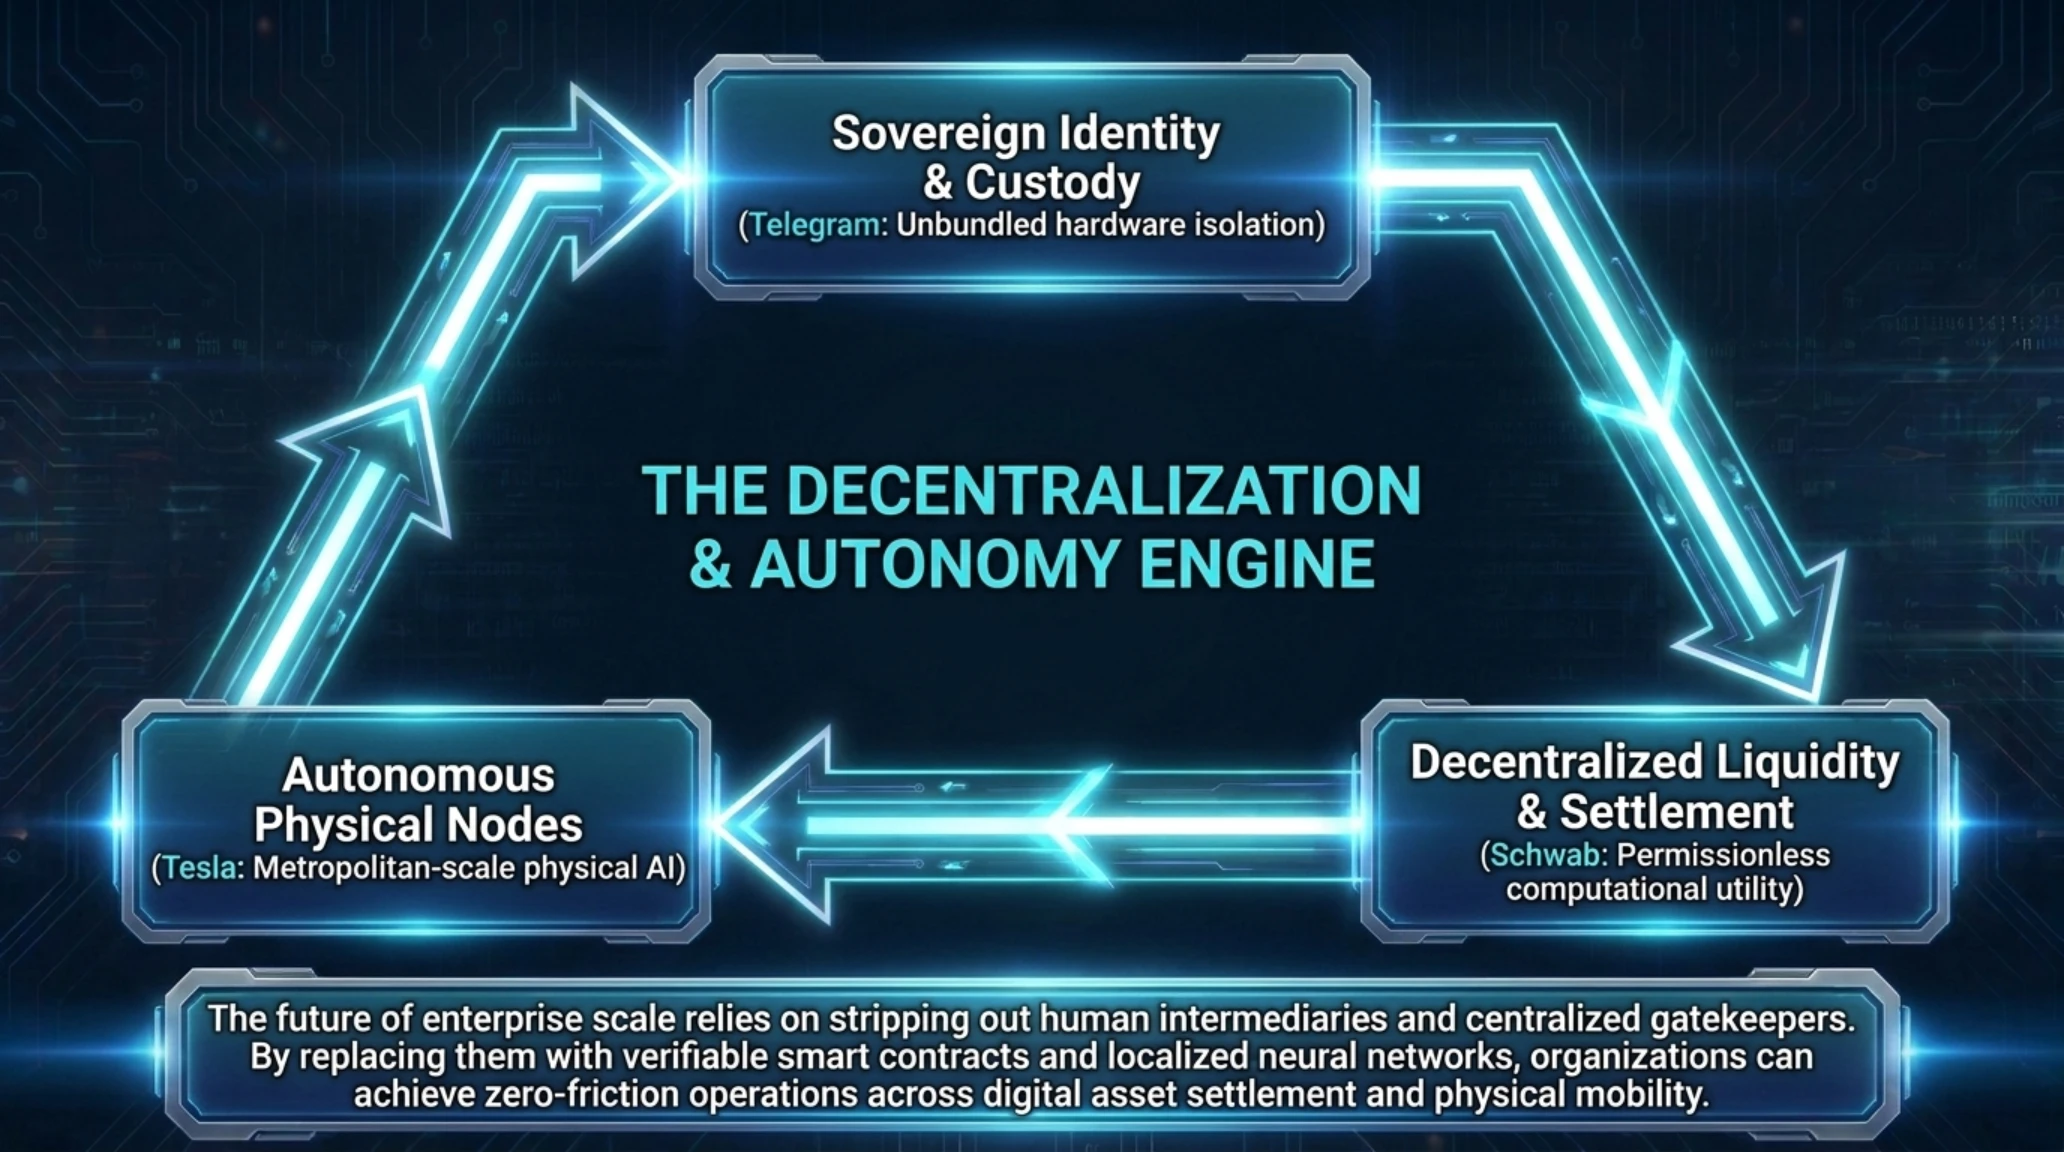
قبل الخوض في التفاصيل الهندسية لكل حدث، توضح الخريطة الميدانية التالية نقاط التقاطع بين جبهات الأمن السيبراني والتمويل المؤسسي والروبوتات الذاتية:
تتزامن هذه التحولات مع اقتراب موسم العطلات والأعياد، حيث تسعى الشركات الكبرى لتحقيق أعلى عوائد رقمية مع تحصين دفاعاتها البرمجية ضد الهجمات المنظمة ومحاولات كسر الحماية، مما يجعل التوازن بين تجربة المستخدم السلسة والأمن السيبراني الصارم هو المعيار الأساسي لتقييم أداء كبرى المنصات الرقمية في الأسواق العالمية.
المحور الأول: تحديث النظام 23.5.0 لمنصتي نينتندو سويتش وسويتش 2؛ إهداء الألعاب وسد ثغرات الجيلبريك
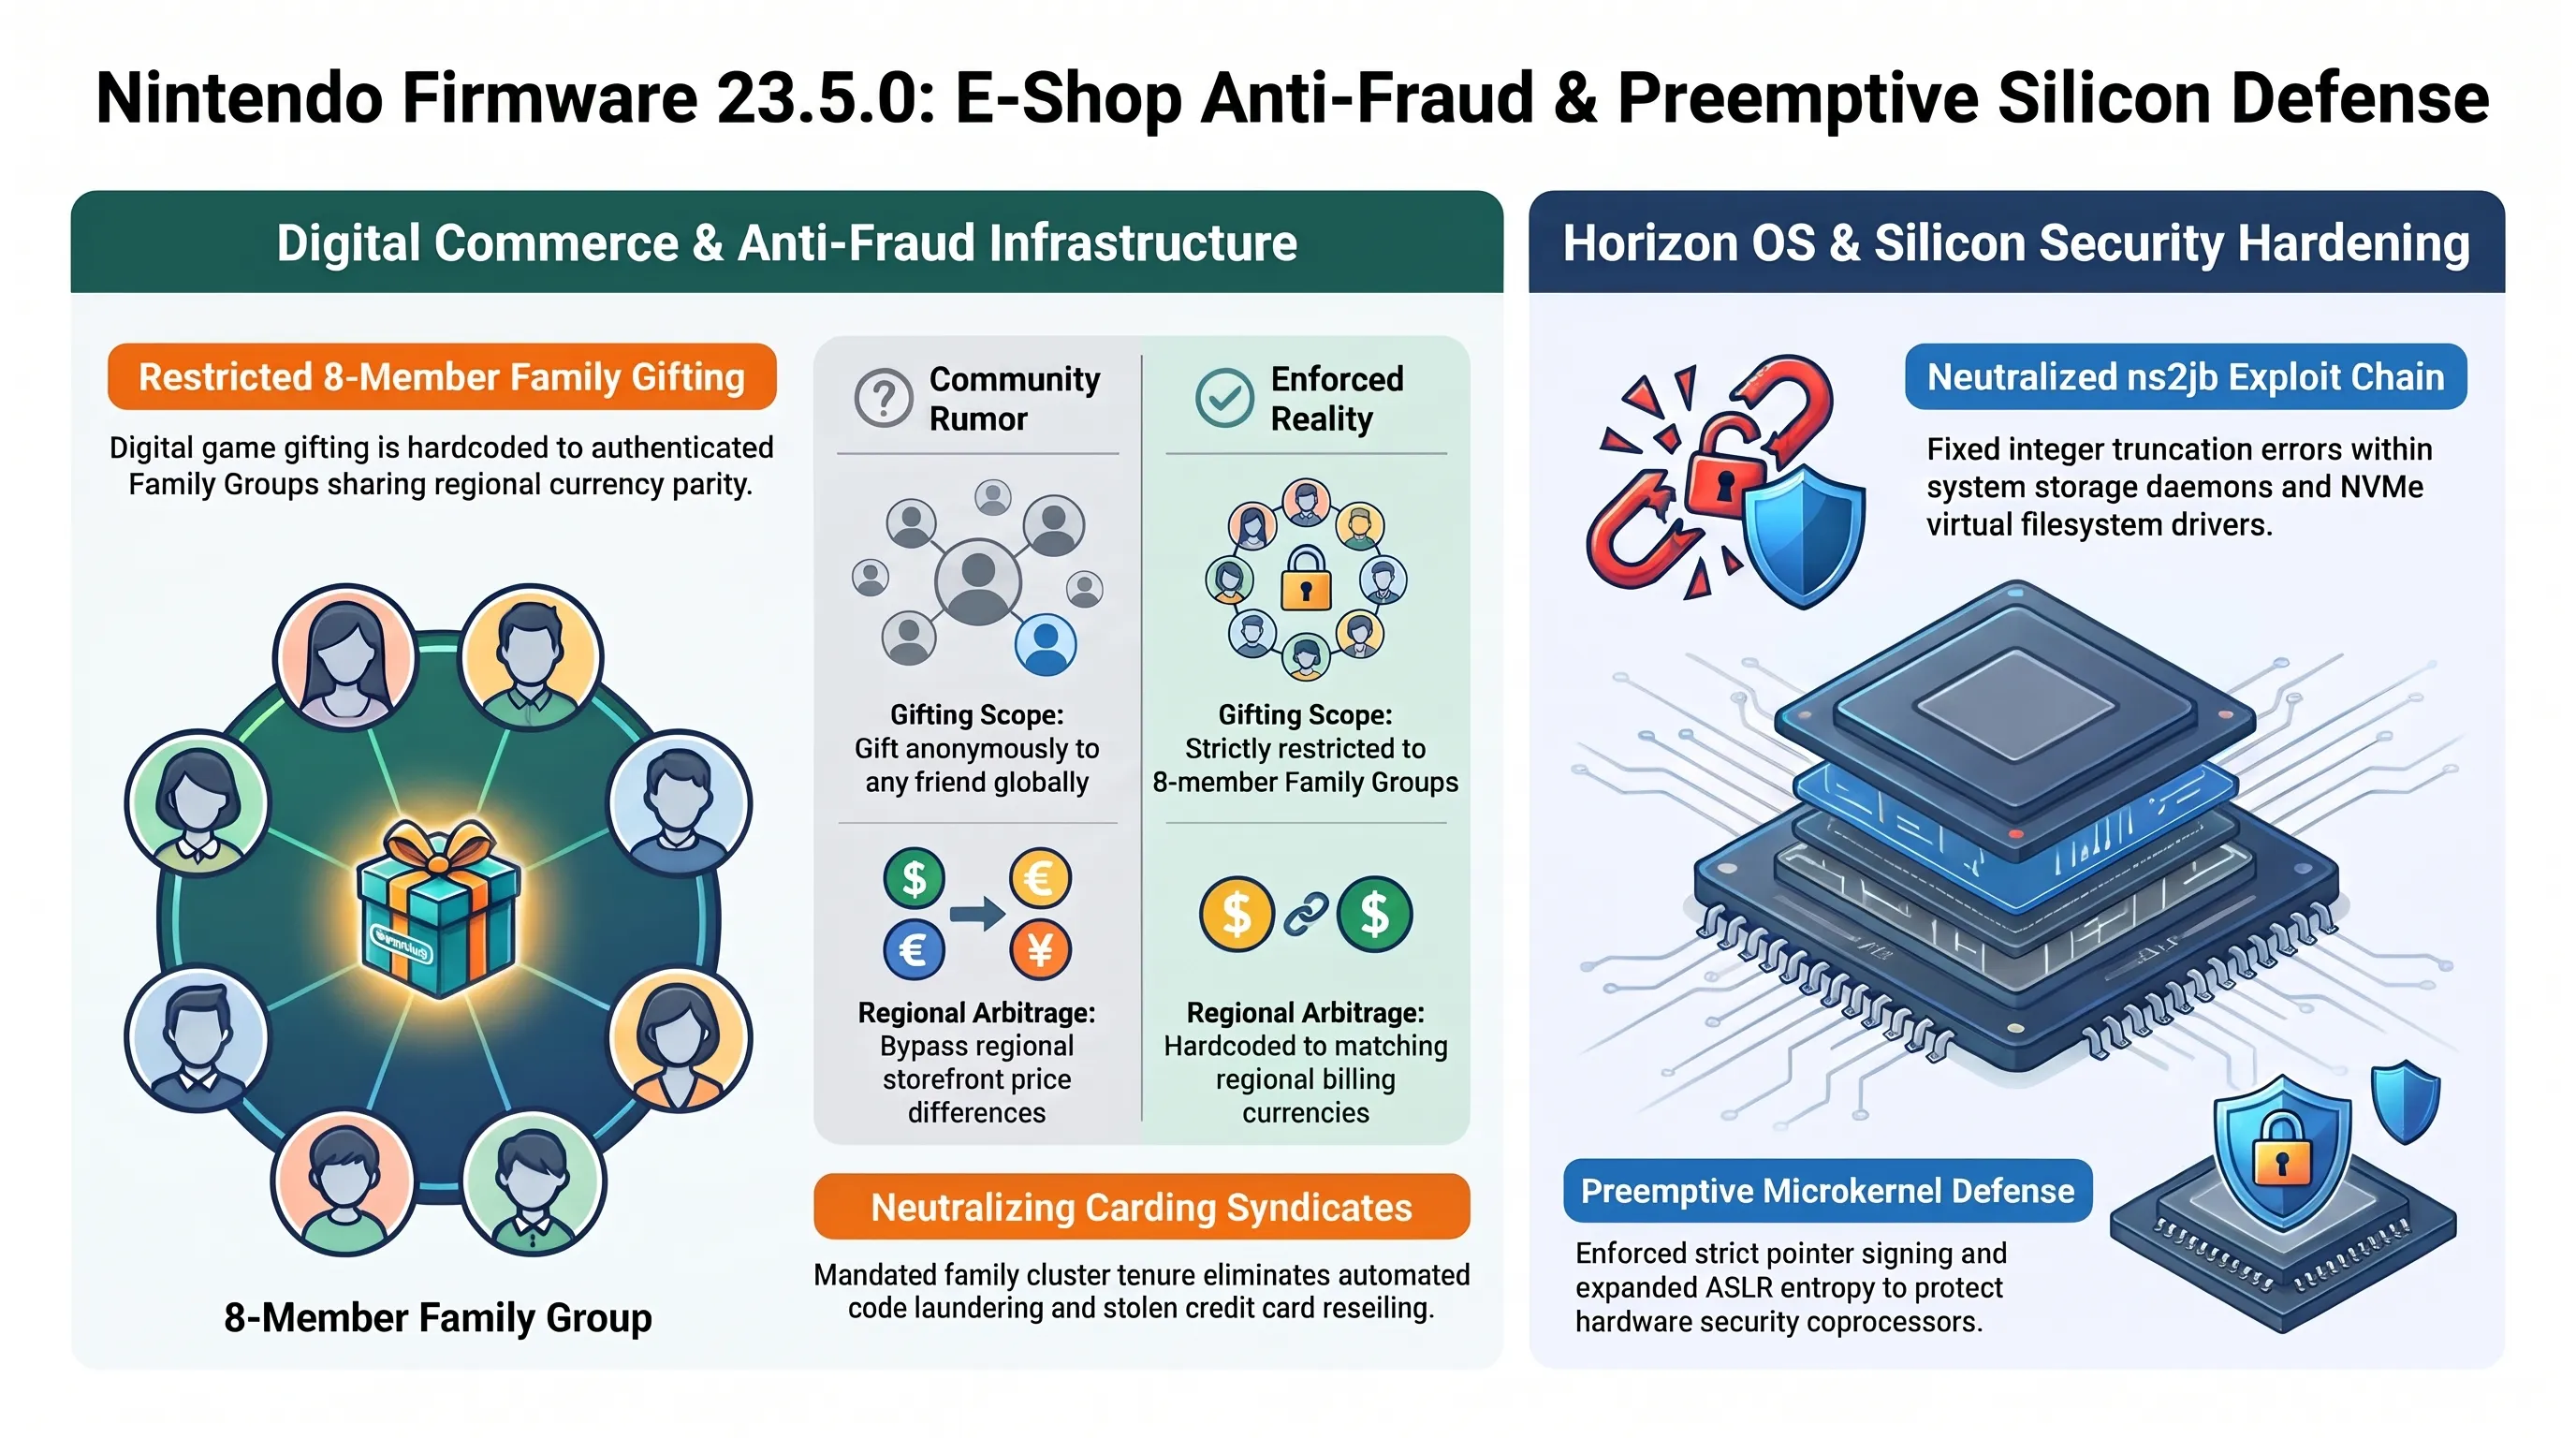
أطلقت شركة نينتندو التحديث البرمجي لنظام التشغيل برقم الإصدار 23.5.0 بصورة متزامنة لمنصة نينتندو سويتش الحالية ومنصة الجيل القادم نينتندو سويتش 2 عبر خوادمها العالمية. كان أبرز ما لفت انتباه مجتمع اللاعبين هو الإعلان عن عودة ميزة إهداء الألعاب الرقمية (eShop Gifting) بالتزامن مع موسم العطلات، والمقرر تفعيلها رسمياً في 17 نوفمبر 2026.
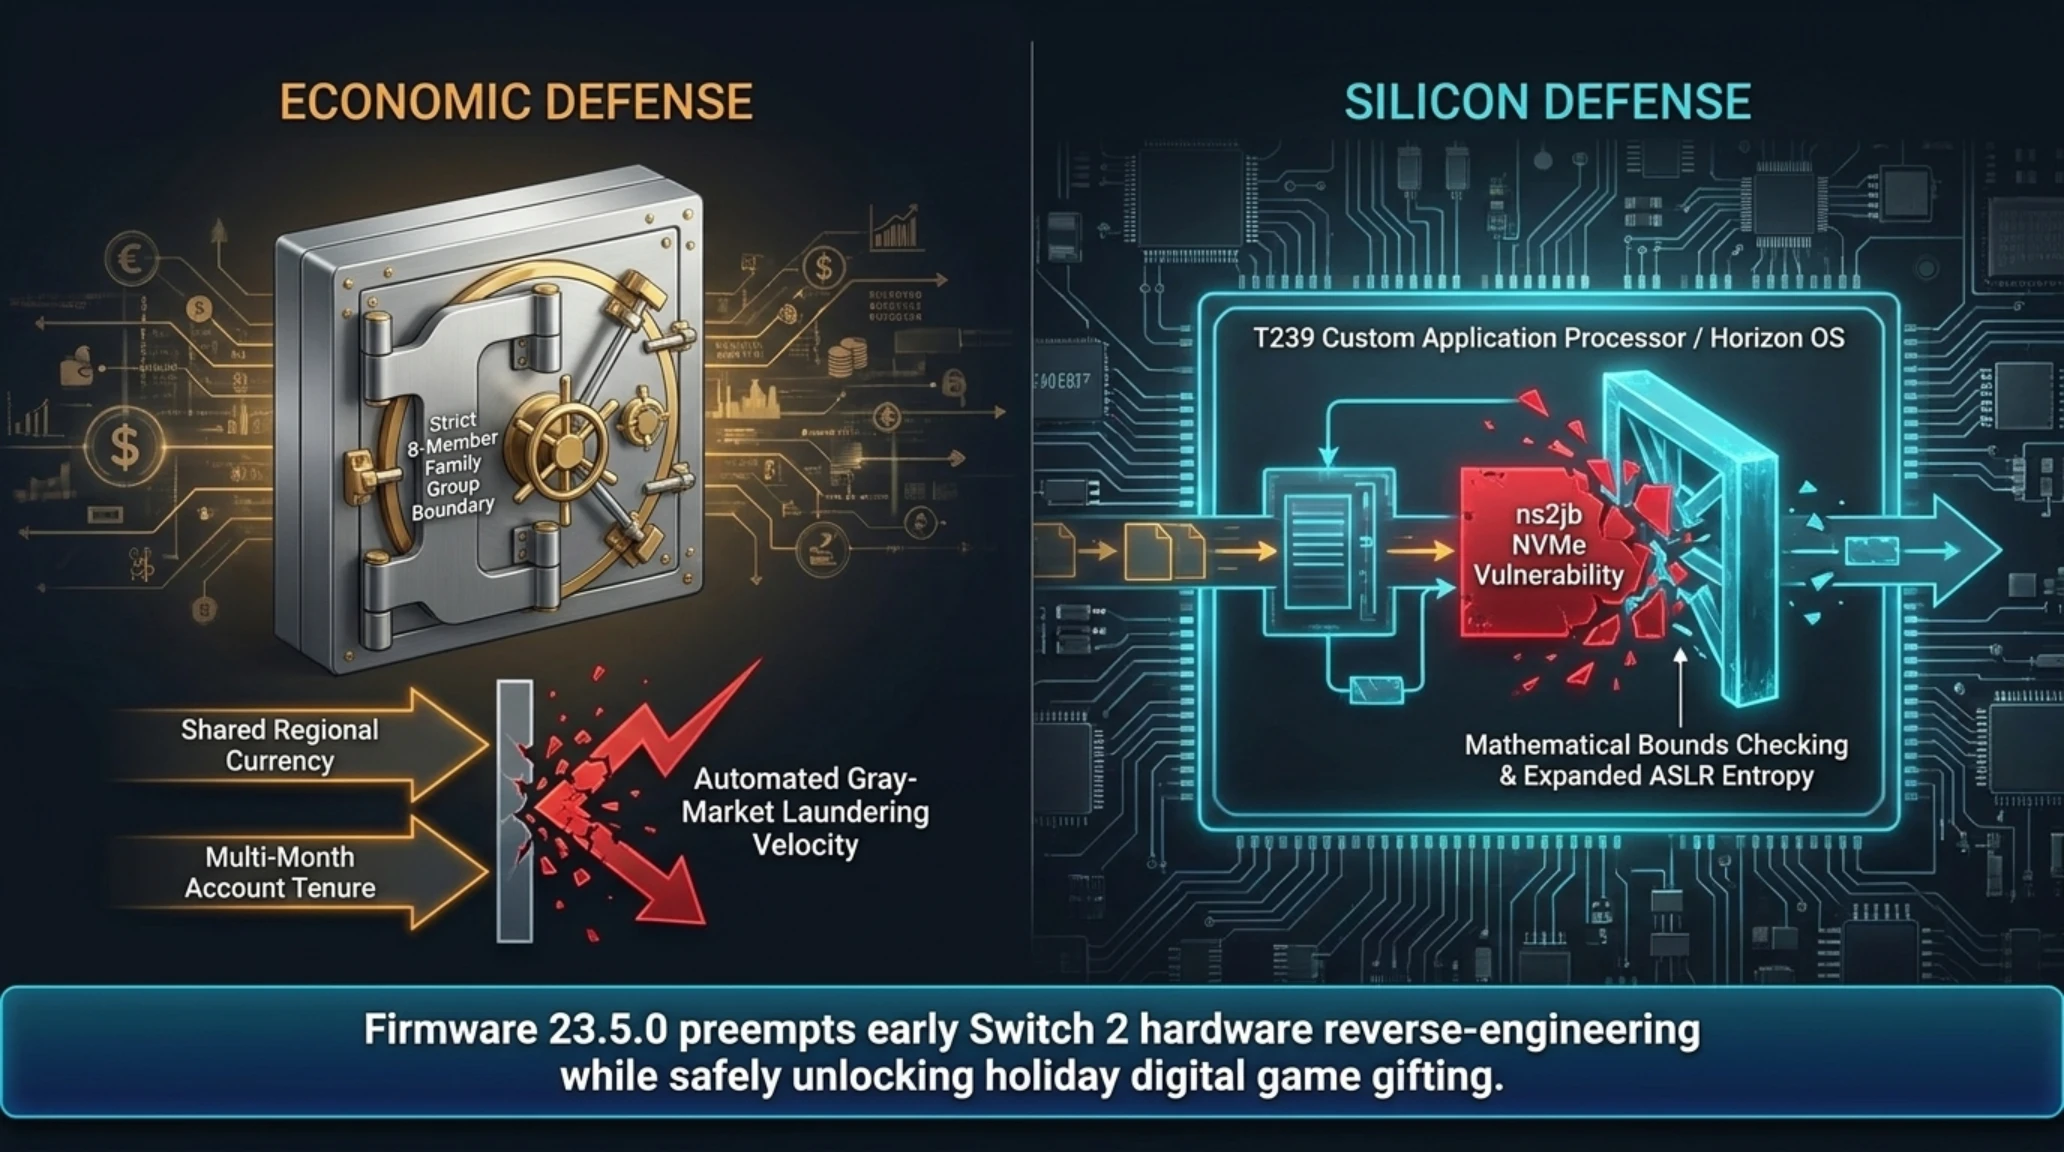
لكن التحليل الفني المعمق الذي أجرته منصة تيكين بلس يكشف أن هذه الميزة جاءت مقترنة بشرط أمني ورقابي حاسم: لا يستطيع المستخدمون إرسال الهدايا إلى أي صديق في قائمة الأصدقاء العامة. منعت نينتندو ذلك بهدف مكافحة سرقة الحسابات وغسيل الأموال عبر بطاقات الائتمان المقرصنة وبيع المفاتيح في الأسواق الموازية، وقصرت الإهداء حصرياً على الأعضاء المسجلين ضمن المجموعة العائلية (Family Group) التي تتسع لثمانية حسابات فقط، مع فرض قيود صارمة على تغييرات العضوية وتطابق عملة الشراء بين الطرفين.
على صعيد العتاد، كشفت عملية الهندسة العكسية لملفات التحديث أن مهندسي نينتندو نجحوا في سد ثغرة خطيرة في نظام الملفات تُعرف برمز ns2jb. كانت هذه الثغرة تُطور داخل منتديات كسر الحماية لاستغلالها في الجيلبريك البرمجي المبكر لمنصة سويتش 2. استغل المخترقون خللاً في معالجة مصفوفات الذاكرة لمحركات بطاقات التخزين الخارجية لتنفيذ شفرات برمجية دون تصريح، إلا أن التحديث الجديد أعاد هيكلة جداول الذاكرة وفرض توقيعاً رقمياً صارماً على جميع طلبات القراءة والكتابة في النواة الدقيقة للنظام.
يعتمد نظام سويتش 2 على شريحة مخصصة من إنفيديا تتضمن معالجات أمنية مستقلة تعمل ضمن مستويات عزل العتاد التام. احتوى الخلل المعالج على خطأ اقتطاع للأرقام الصحيحة عند قراءة الواصفات المشوهة، مما سمح بمحاولات طفح الذاكرة المؤقتة. بإغلاق هذه الثغرة قبل الإطلاق التجاري الواسع، أكدت نينتندو تبنيها لنهج انعدام الثقة المطلق (Zero Trust) لحماية مبيعاتها الرقمية ومصالح المطورين الشركاء على المدى البعيد.
أوضحت التحليلات العميقة لبنية المعالج T239 المخصص لمنصة سويتش 2 أن الشريحة تدمج وحدات تشفير فيزيائية غير قابلة للاستنساخ (PUFs) ودارات صمامات إلكترونية أحادية البرمجة (eFuses) لحماية تسلسل الإقلاع الآمن. في الإصدارات التجريبية الأولى، كانت مرحلة تسليم المهام بين برنامج الإقلاع الثانوي ونظام الملفات تعاني من نافذة زمنية غير محمية تسمح بتجاوز وحدات إدارة الذاكرة (MMU) عبر التلاعب بجهد التغذية الكهربائي وتمرير بطاقات ذاكرة تالفة عمداً. نجح تحديث 23.5.0 في فرض قيود حسابية صارمة تفحص كافة قطاعات التخزين قبل تحميلها إلى الذاكرة العشوائية، مما قطع الطريق على تطوير شفرات كسر الحماية المستقلة.
يرى خبراء الصناعة أن الجمع بين تسهيل شراء الألعاب العائلية وتشديد القبضة الأمنية على نواة الجهاز يمثل استراتيجية تجارية متوازنة تعزز ثقة المستثمرين وشركات النشر العالمية.
أبعاد الأهمية: تحليل بيئة الأعمال والأمن السيبراني لشركة نينتندو
يمثل تقييد إهداء الألعاب بالمجموعات العائلية خطوة دفاعية ذكية من نينتندو للحد من الاحتيال المالي وسرقة الهويات مع تعظيم مبيعات موسم الأعياد، فيما يبرهن سد ثغرات جيلبريك سويتش 2 مبكراً على جاهزية البنية الأمنية للجيل القادم.
لتفكيك الفارق بين الحقائق التقنية الموثقة والشائعات المنتشرة على منصات التواصل الاجتماعي، يوضح الجدول التالي المقارنة الشاملة:
التحقق التقني | الشائعة في مواجهة الحقيقة لتحديث نينتندو 23.5.0
زعمت قنوات تقنية غير دقيقة أن التحديث يتيح إرسال أي لعبة لأي مستخدم في العالم دون قيود جغرافية أو فروق تسعير.
أكدت الوثائق الرسمية أن الإهداء محصور في 8 حسابات ضمن العائلة الواحدة مع تطابق العملة والمنطقة لتفادي الاحتيال المصرفي.
يتطلب الإلمام بأمن العتاد مشاهدة التفاعل المباشر بين طبقات الشيفرة المصدرية وخوادم التوثيق، كما يستعرض المقطع التوضيحي التالي:
ينقلنا المشهد من حماية المنصات الترفيهية المنزلية إلى عصب الاقتصاد العالمي، حيث واجهت أنظمة تخطيط الموارد المؤسسية للشركات العملاقة تحدياً أمنياً بالغ الحرج.
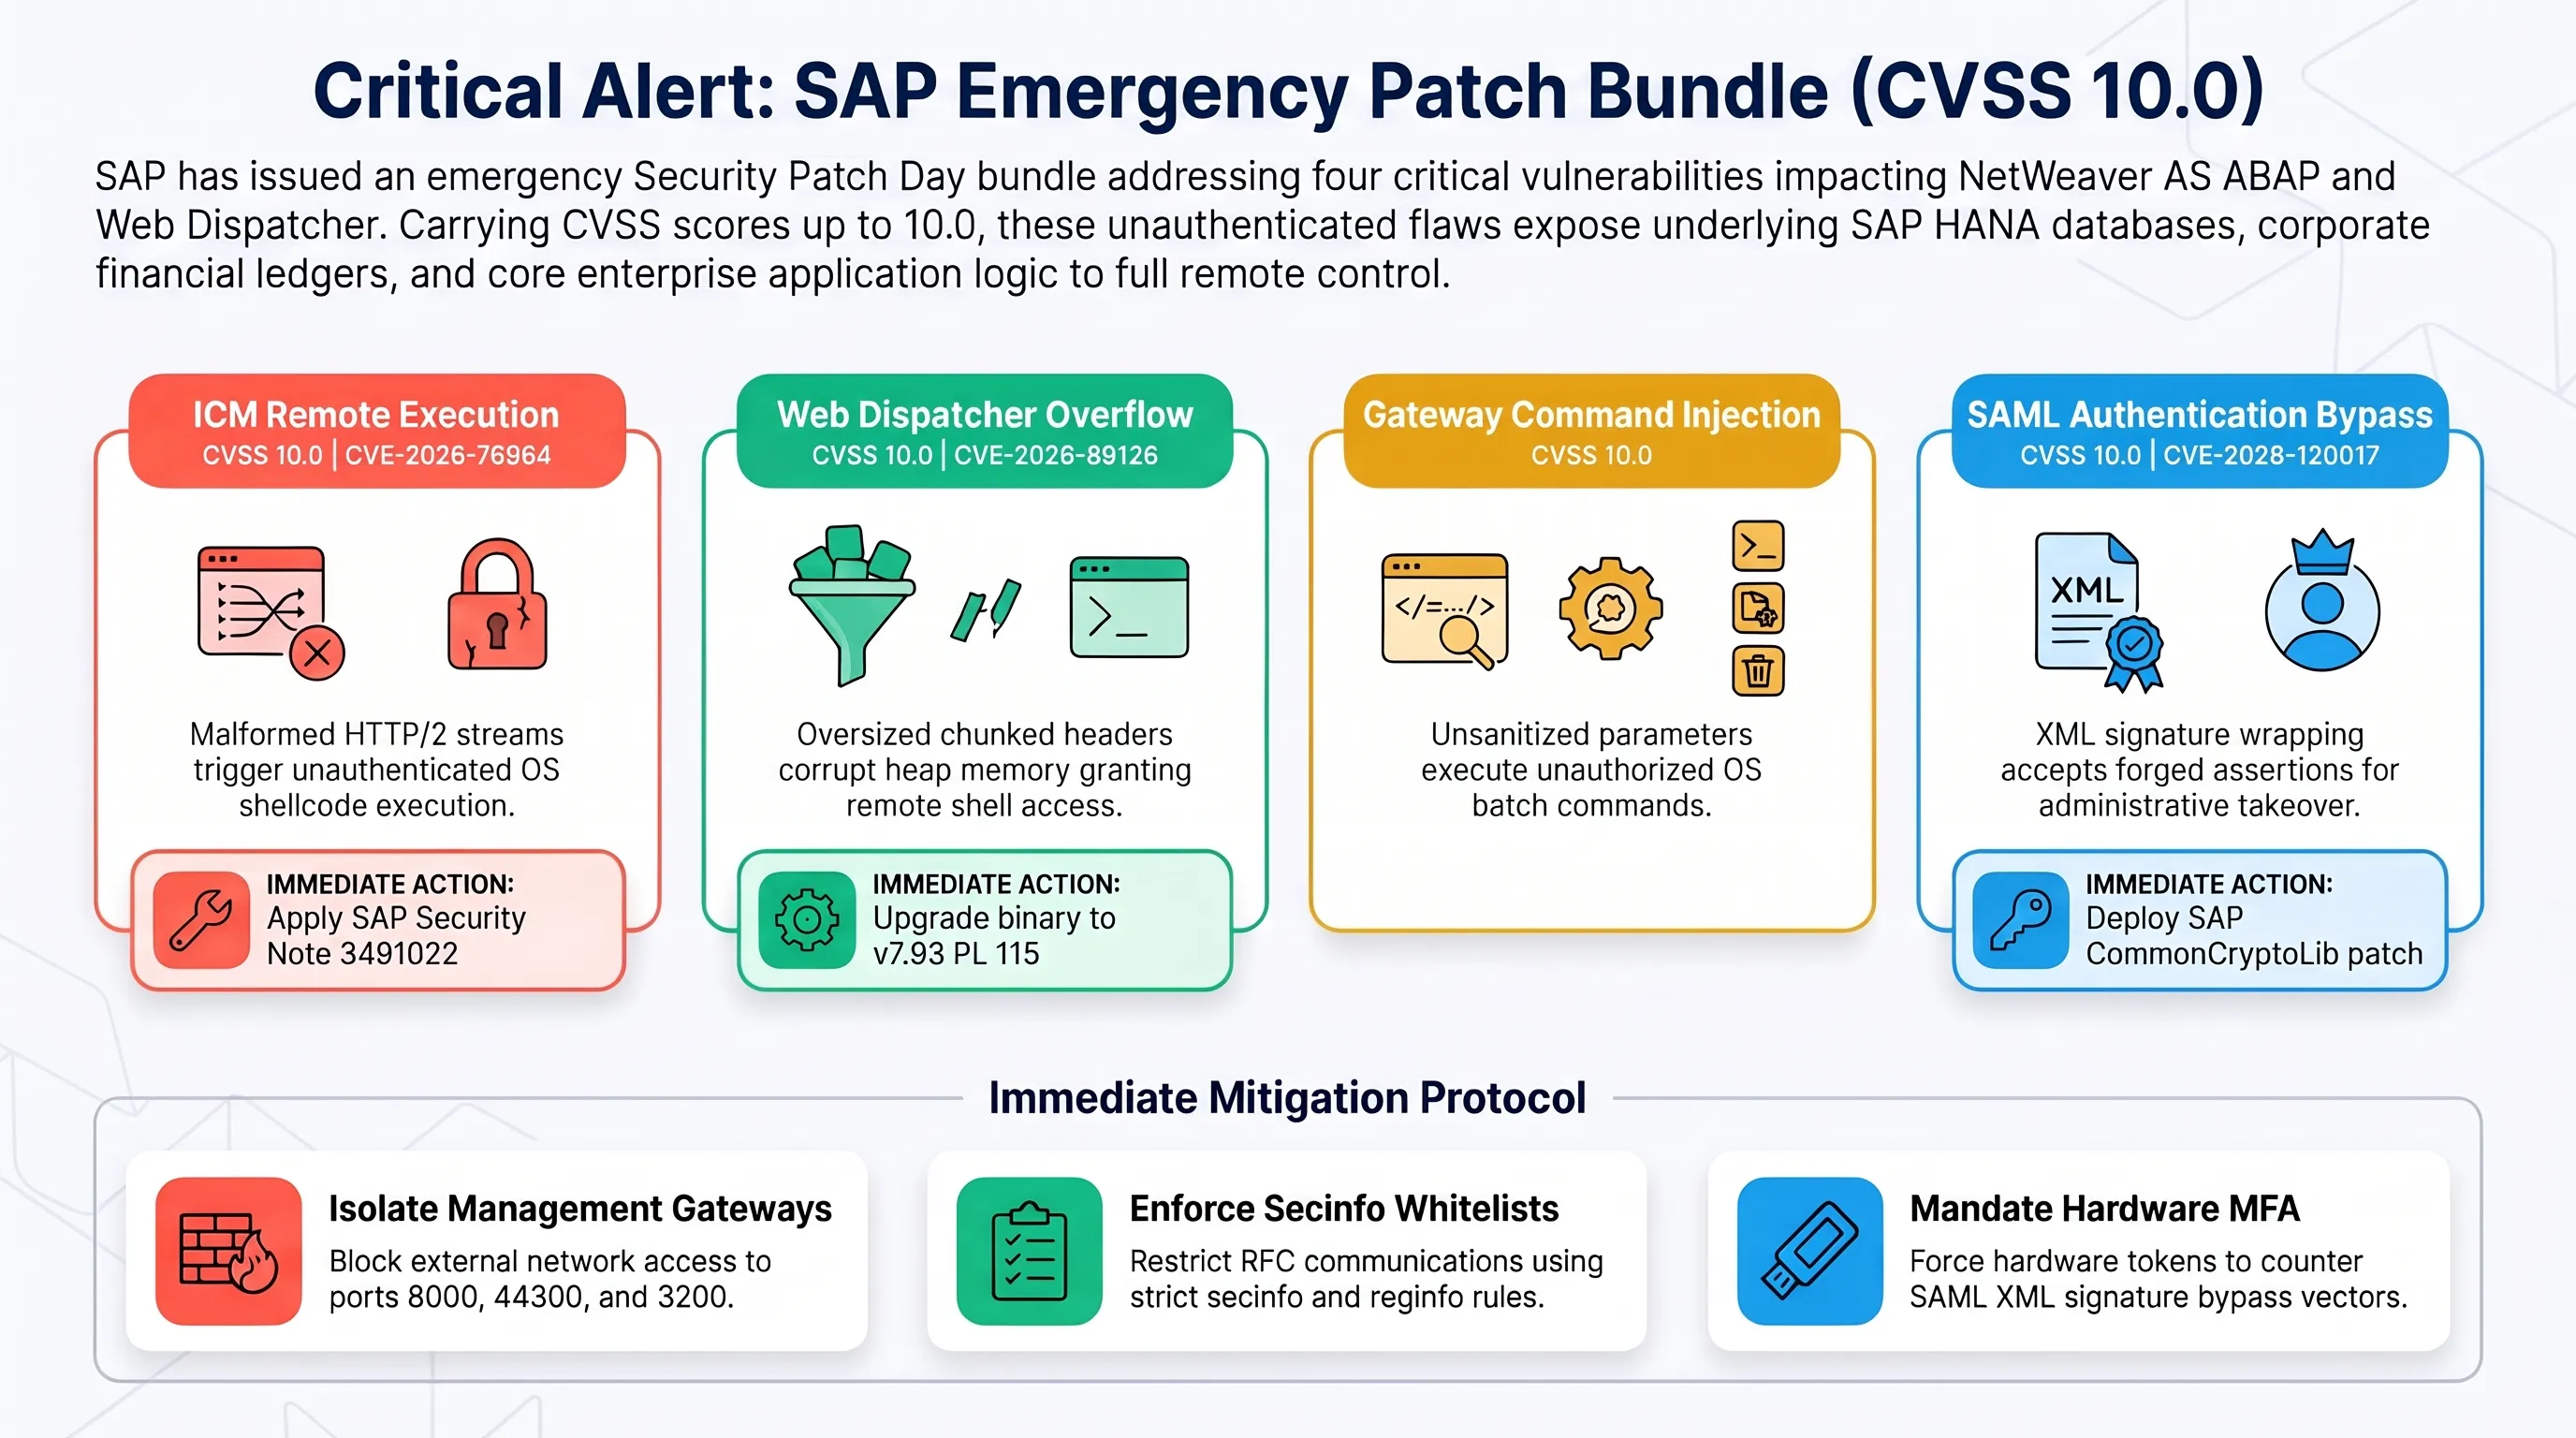
المحور الثاني: ترقيعات طارئة من SAP لأربع ثغرات خطيرة بدرجة 10.0 في خوادم NetWeaver
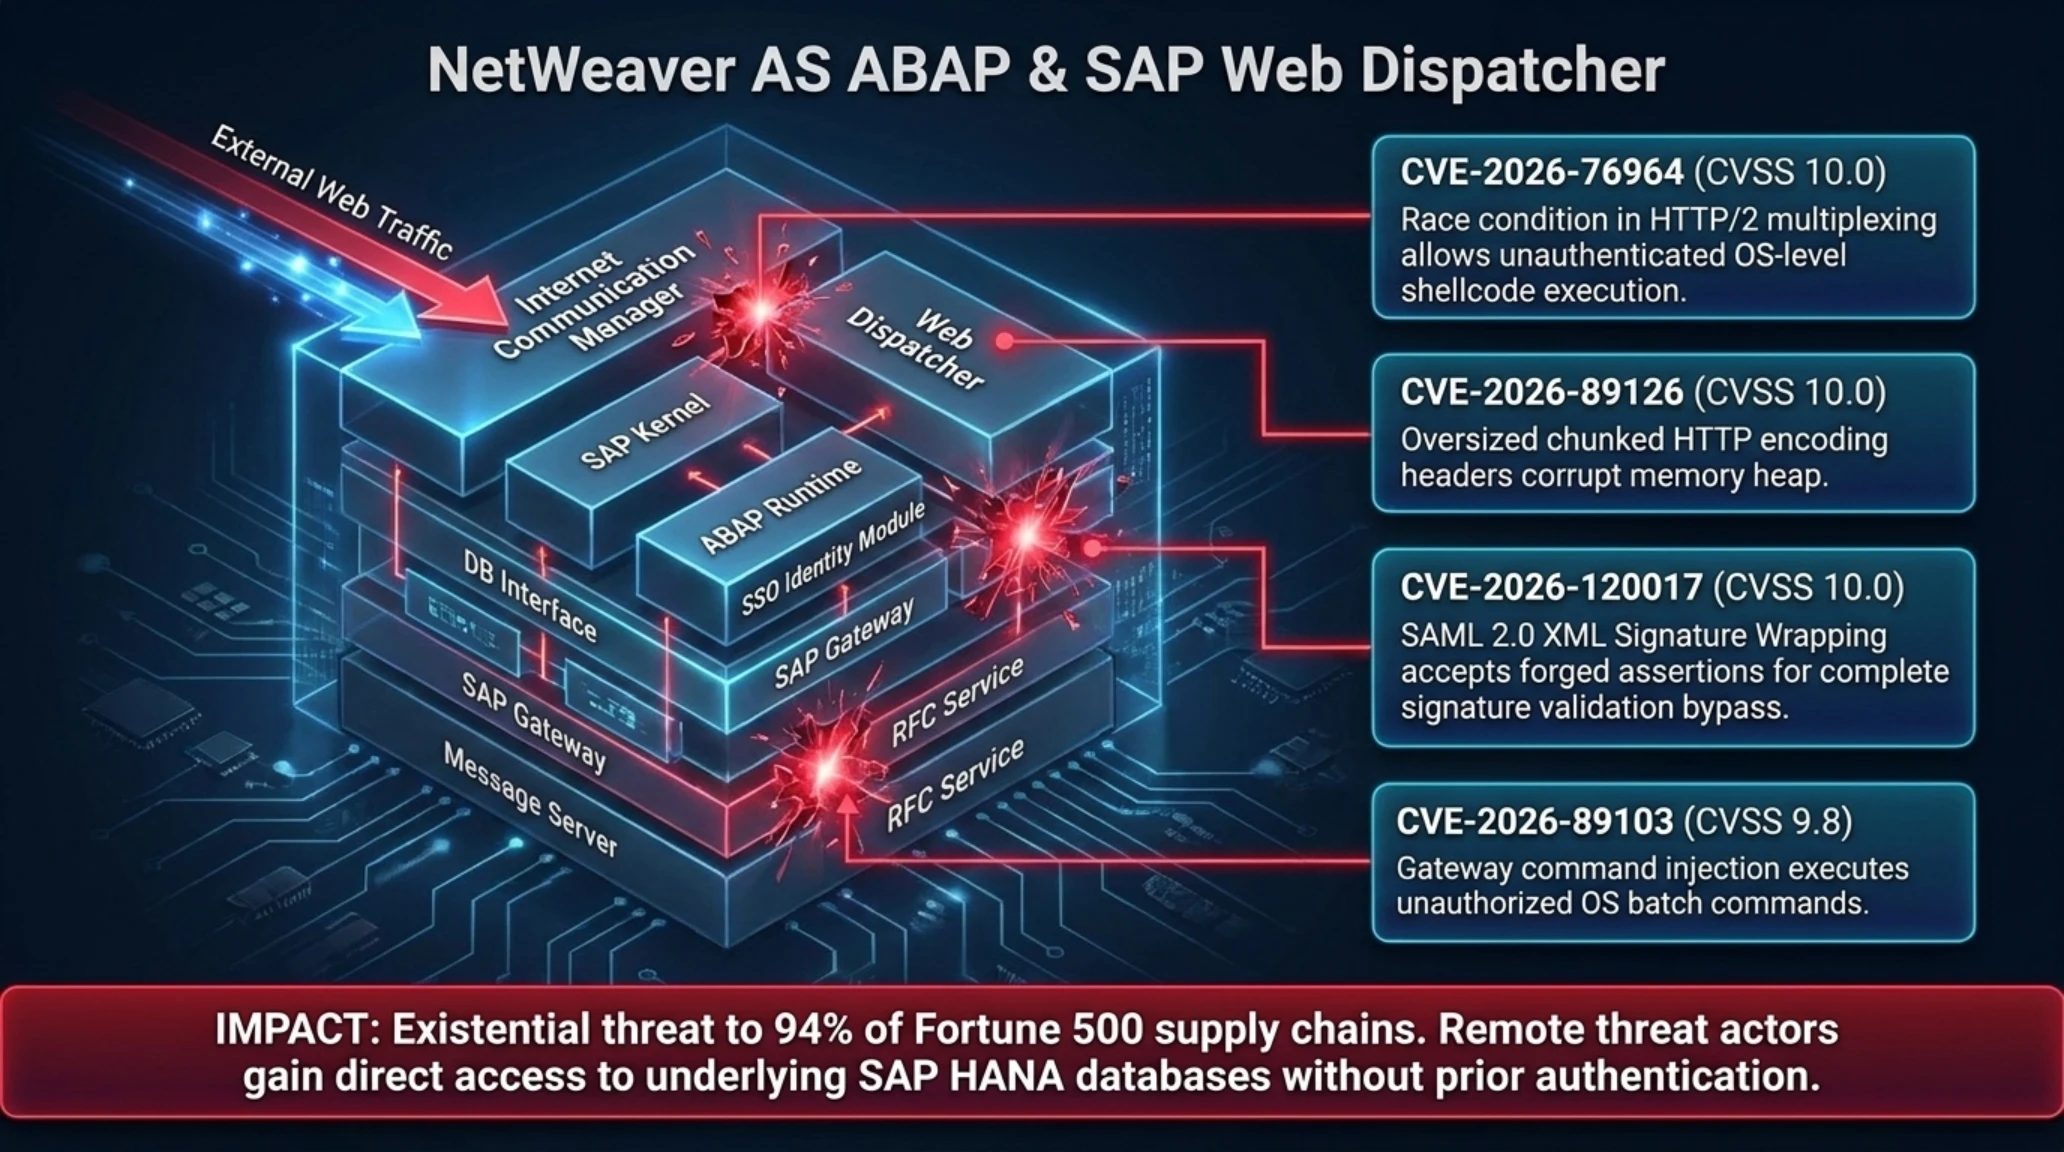
أصدرت شركة SAP الألمانية، الرائدة عالمياً في برمجيات تخطيط الموارد المؤسسية (ERP)، حزمة تحديثات أمنية استثنائية ضمن نشرة نوفمبر 2026. تضمنت الحزمة ترقيعات عاجلة لمعالجة أربع ثغرات أمنية مستقلة نالت جميعها أعلى تصنيف خطر ممكن في المقياس الدولي المشترك، وهو الدرجة القصوى 10.0 من 10.0 (CVSS 10.0).
سُجلت الثغرات تحت الرموز CVE-2026-76964 (تنفيذ التعليمات البرمجية عن بُعد في مدير الاتصالات بالإنترنت ICM)، وCVE-2026-89126 (طفح في الذاكرة المؤقتة لموزع الويب Web Dispatcher)، وCVE-2026-89103 (حقن الأوامر في بوابة الاتصال Gateway)، وCVE-2026-120017 (تجاوز التوثيق الرقمي لبروتوكول SAML 2.0). تشكل هذه الواجهات الشريان الحيوي للعمليات المالية والمحاسبية وسلاسل الإمداد لأكثر من 94% من كبرى الشركات العالمية المدرجة في قائمة فورتشن 500.
تكمن الخطورة الفائقة لهذه العيوب في إمكانية استغلالها من قِبل أي مهاجم عبر شبكة الإنترنت دون الحاجة إلى امتلاك حساب مسبق أو كلمة مرور أو أي تفاعل بشري. بمجرد إرسال حزم بروتوكول HTTP مشوهة إلى المنافذ المفتوحة، يستطيع المهاجم السيطرة على صلاحيات نظام التشغيل بالكامل والوصول المباشر إلى قواعد بيانات SAP HANA، مما يتيح التلاعب في القيود المحاسبية، وسرقة البيانات التجارية السرية، وزرع برمجيات الفدية الخبيثة داخل المنشآت الحيوية.
كشف الفحص الفني لثغرة CVE-2026-76964 عن وجود خلل في إدارة الذاكرة الديناميكية عند معالجة طلبات التوصيل المتزامنة لبروتوكول HTTP/2. يسمح هذا العيب للمهاجم باستبدال المؤشرات في الذاكرة بعنوان الشفرة الخبيثة، متجاوزاً دفاعات نظام التشغيل المتقدمة مثل عزل العناوين العشوائي (ASLR). كما تمكن ثغرة CVE-2026-120017 من تزوير بيانات التوثيق في رسائل XML الموقع عليها رقمياً، مما يمكن المهاجم من انتحال صفة المدير التنفيذي للنظام دون كلمة مرور.
يعمل مدير اتصالات الإنترنت (ICM) كبوابة عبور رئيسية لكافة اتصالات الشبكة المتدفقة نحو خوادم تطبيقات SAP. عند التعامل مع آلاف الطلبات المتزامنة عبر بوابات الأعمال، يعتمد هذا المكون على حوض ذاكرة منخفض المستوى لمعالجة العناوين بسرعة فائقة. تنشأ الثغرة CVE-2026-76964 عندما يرسل المهاجم تدفقات متزامنة عبر بروتوكول HTTP/2 تحتوي على قيم متعارضة لأطوال المحتوى، مما يؤدي إلى تحرير مساحات الذاكرة قبل اكتمال قراءتها، وترك مؤشرات معلقة في النظام. يتيح ذلك للمهاجمين زرع شفرات التحكم المباشر وتجاوز منظومات الفحص الوقائي لأنظمة لينكس وويندوز سيرفر المشغلة للمنظومة.
سارعت إدارات الأمن السيبراني في قطاعات الطاقة والمصارف والصناعات الدوائية إلى عزل خوادم SAP المعرضة للإنترنت وتطبيق الترقيعات فوراً لتفادي أي استغلال نشط؛ نظراً لأن تأخير سد هذه المنافذ يمنح عصابات برمجيات الفدية فرصة ذهبية لابتزاز كبرى الشركات الصناعية العالمية وشل عمليات الإنتاج الحيوي.
قاموس تيكين للمصطلحات التقنية // ثغرات منظومة SAP المؤسسية
لتقييم أثر هذه المخاطر وتحديد الأولويات التشغيلية لفرق الدفاع السيبراني، يوضح الجدول التالي مصفوفة التهديدات وخطة التعامل الفوري:
مصفوفة تقييم المخاطر السيبرانية للبنية التحتية المؤسسية
| ناقل التهديد والمعرف الرقمي | مستوى الخطر | الإجراء الدفاعي الموصى به |
|---|---|---|
| تنفيذ الأوامر عن بُعد في ICM (CVE-2026-76964) | حرج للغاية (10.0) | تطبيق ترقيعات نوفمبر فوراً وعزل منافذ الإدارة خلف شبكات خاصة. |
| طفح الذاكرة في Web Dispatcher (CVE-2026-89126) | حرج للغاية (10.0) | ترقية برنامج Dispatcher إلى الإصدار 7.93 وحظر الاتصال المباشر. |
| تجاوز التوثيق في SAML 2.0 (CVE-2026-120017) | حرج للغاية (10.0) | تحديث مكتبة التشفير المشتركة وتفعيل المصادقة الثنائية العتادية. |
| حقن الأوامر في البوابات (CVE-2026-89103) | مخاطر عالية (9.8) | تقييد وصول RFC وحصر الاتصالات عبر قوائم الحماية البيضاء الصارمة. |
لم تتوقف أزمات البنية التحتية عند حدود برمجيات المؤسسات، بل امتدت لتطال شركات إدارة الشبكات عن بُعد إثر تسريب علني لثغرات هائلة هددت آلاف المنشآت الحيوية.
المحور الثالث: إغلاق سحابي طارئ لمنصة N-central التابعة لشركة N-able إثر تسريب 33 ثغرة صفرية
في واقعة صادمة لقطاع خدمات تقنية المعلومات المدارة (MSPs)، اضطرت شركة N-able إلى إغلاق منصتها السحابية الرائدة Hosted N-central وقطع اتصالها التام بالإنترنت في قارات أمريكا الشمالية وأوروبا وآسيا. وطلبت الشركة من عملائها الذين يديرون خوادم محلية عزل أنظمتهم فوراً عن الشبكة الخارجية.
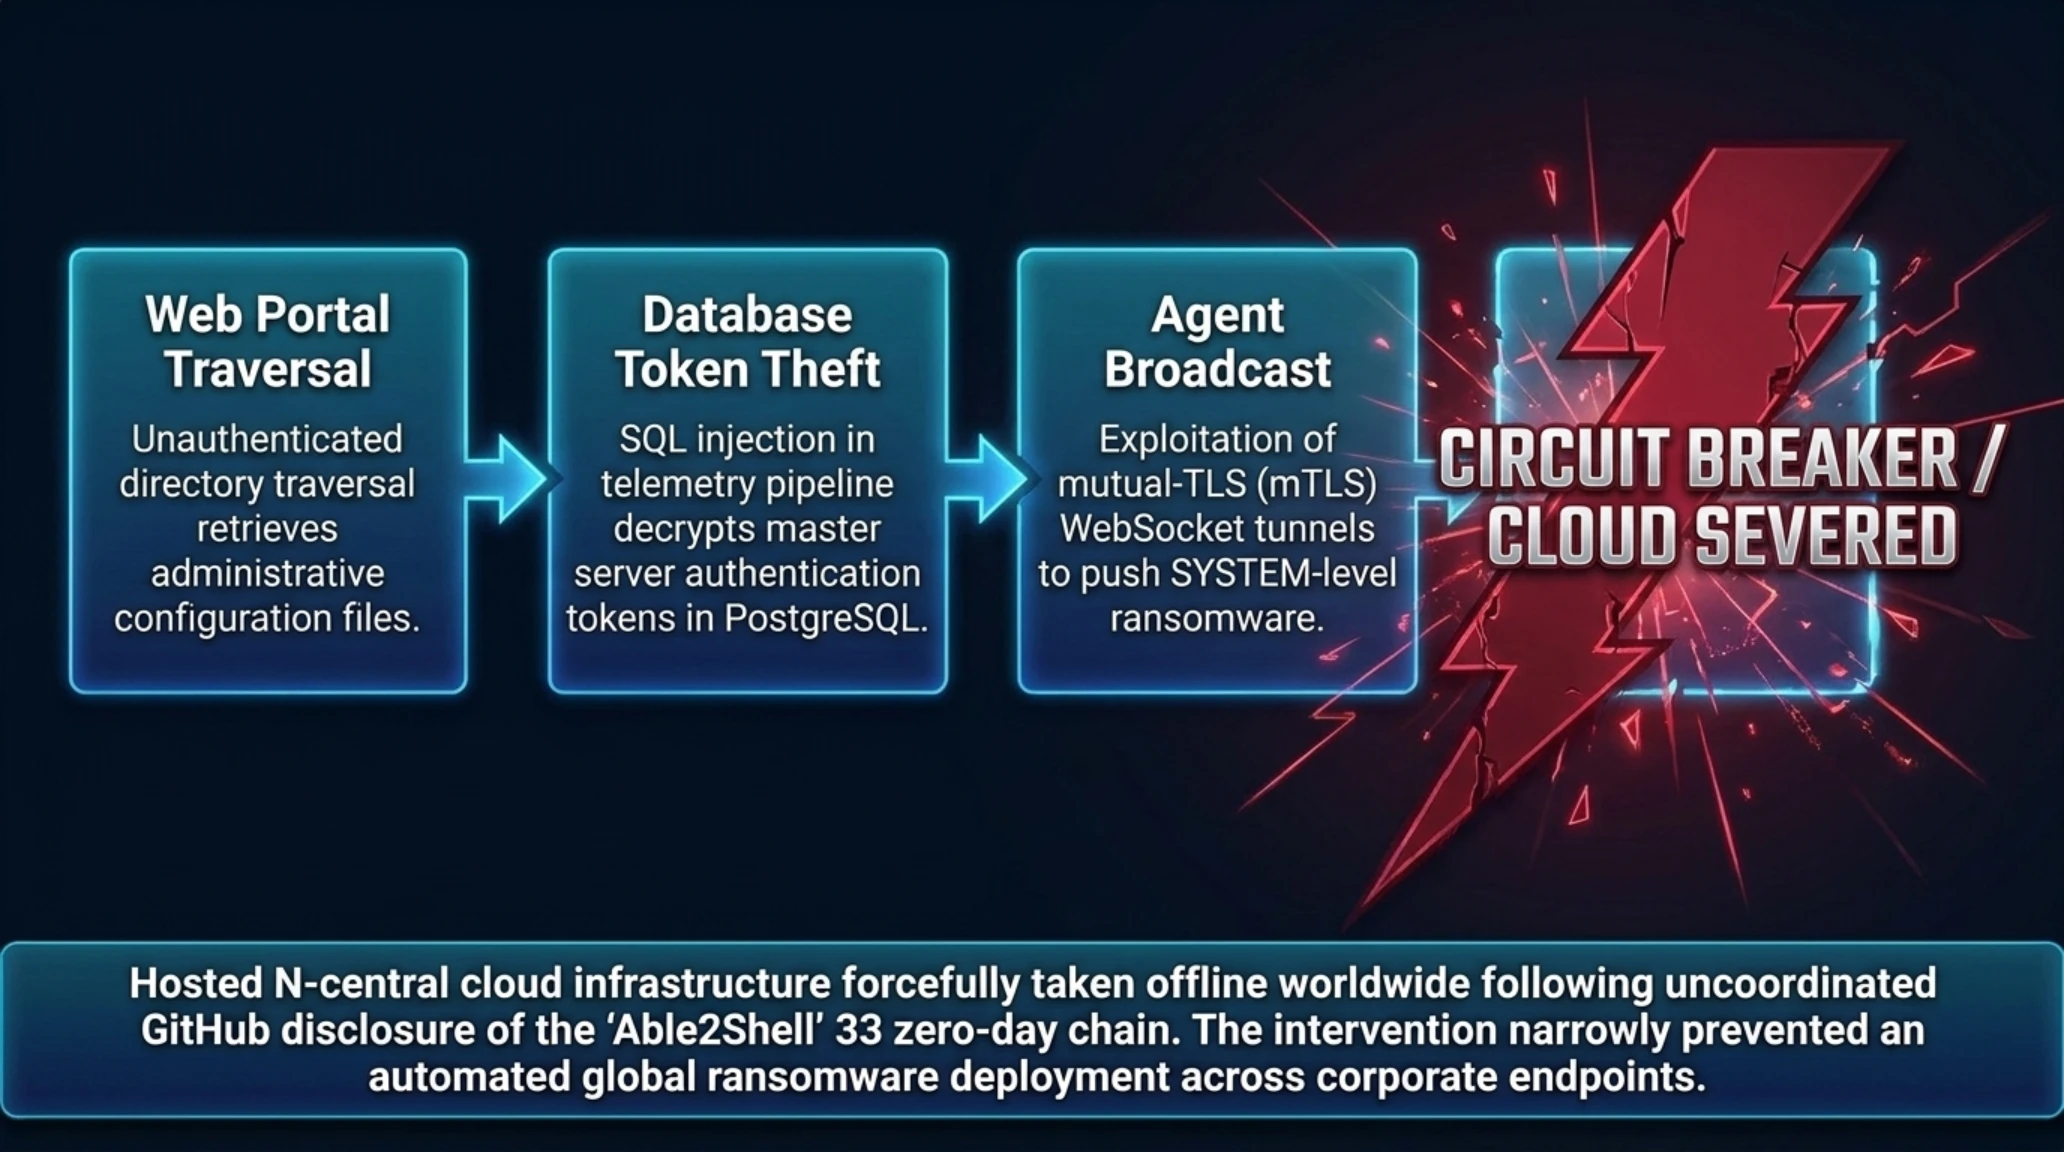
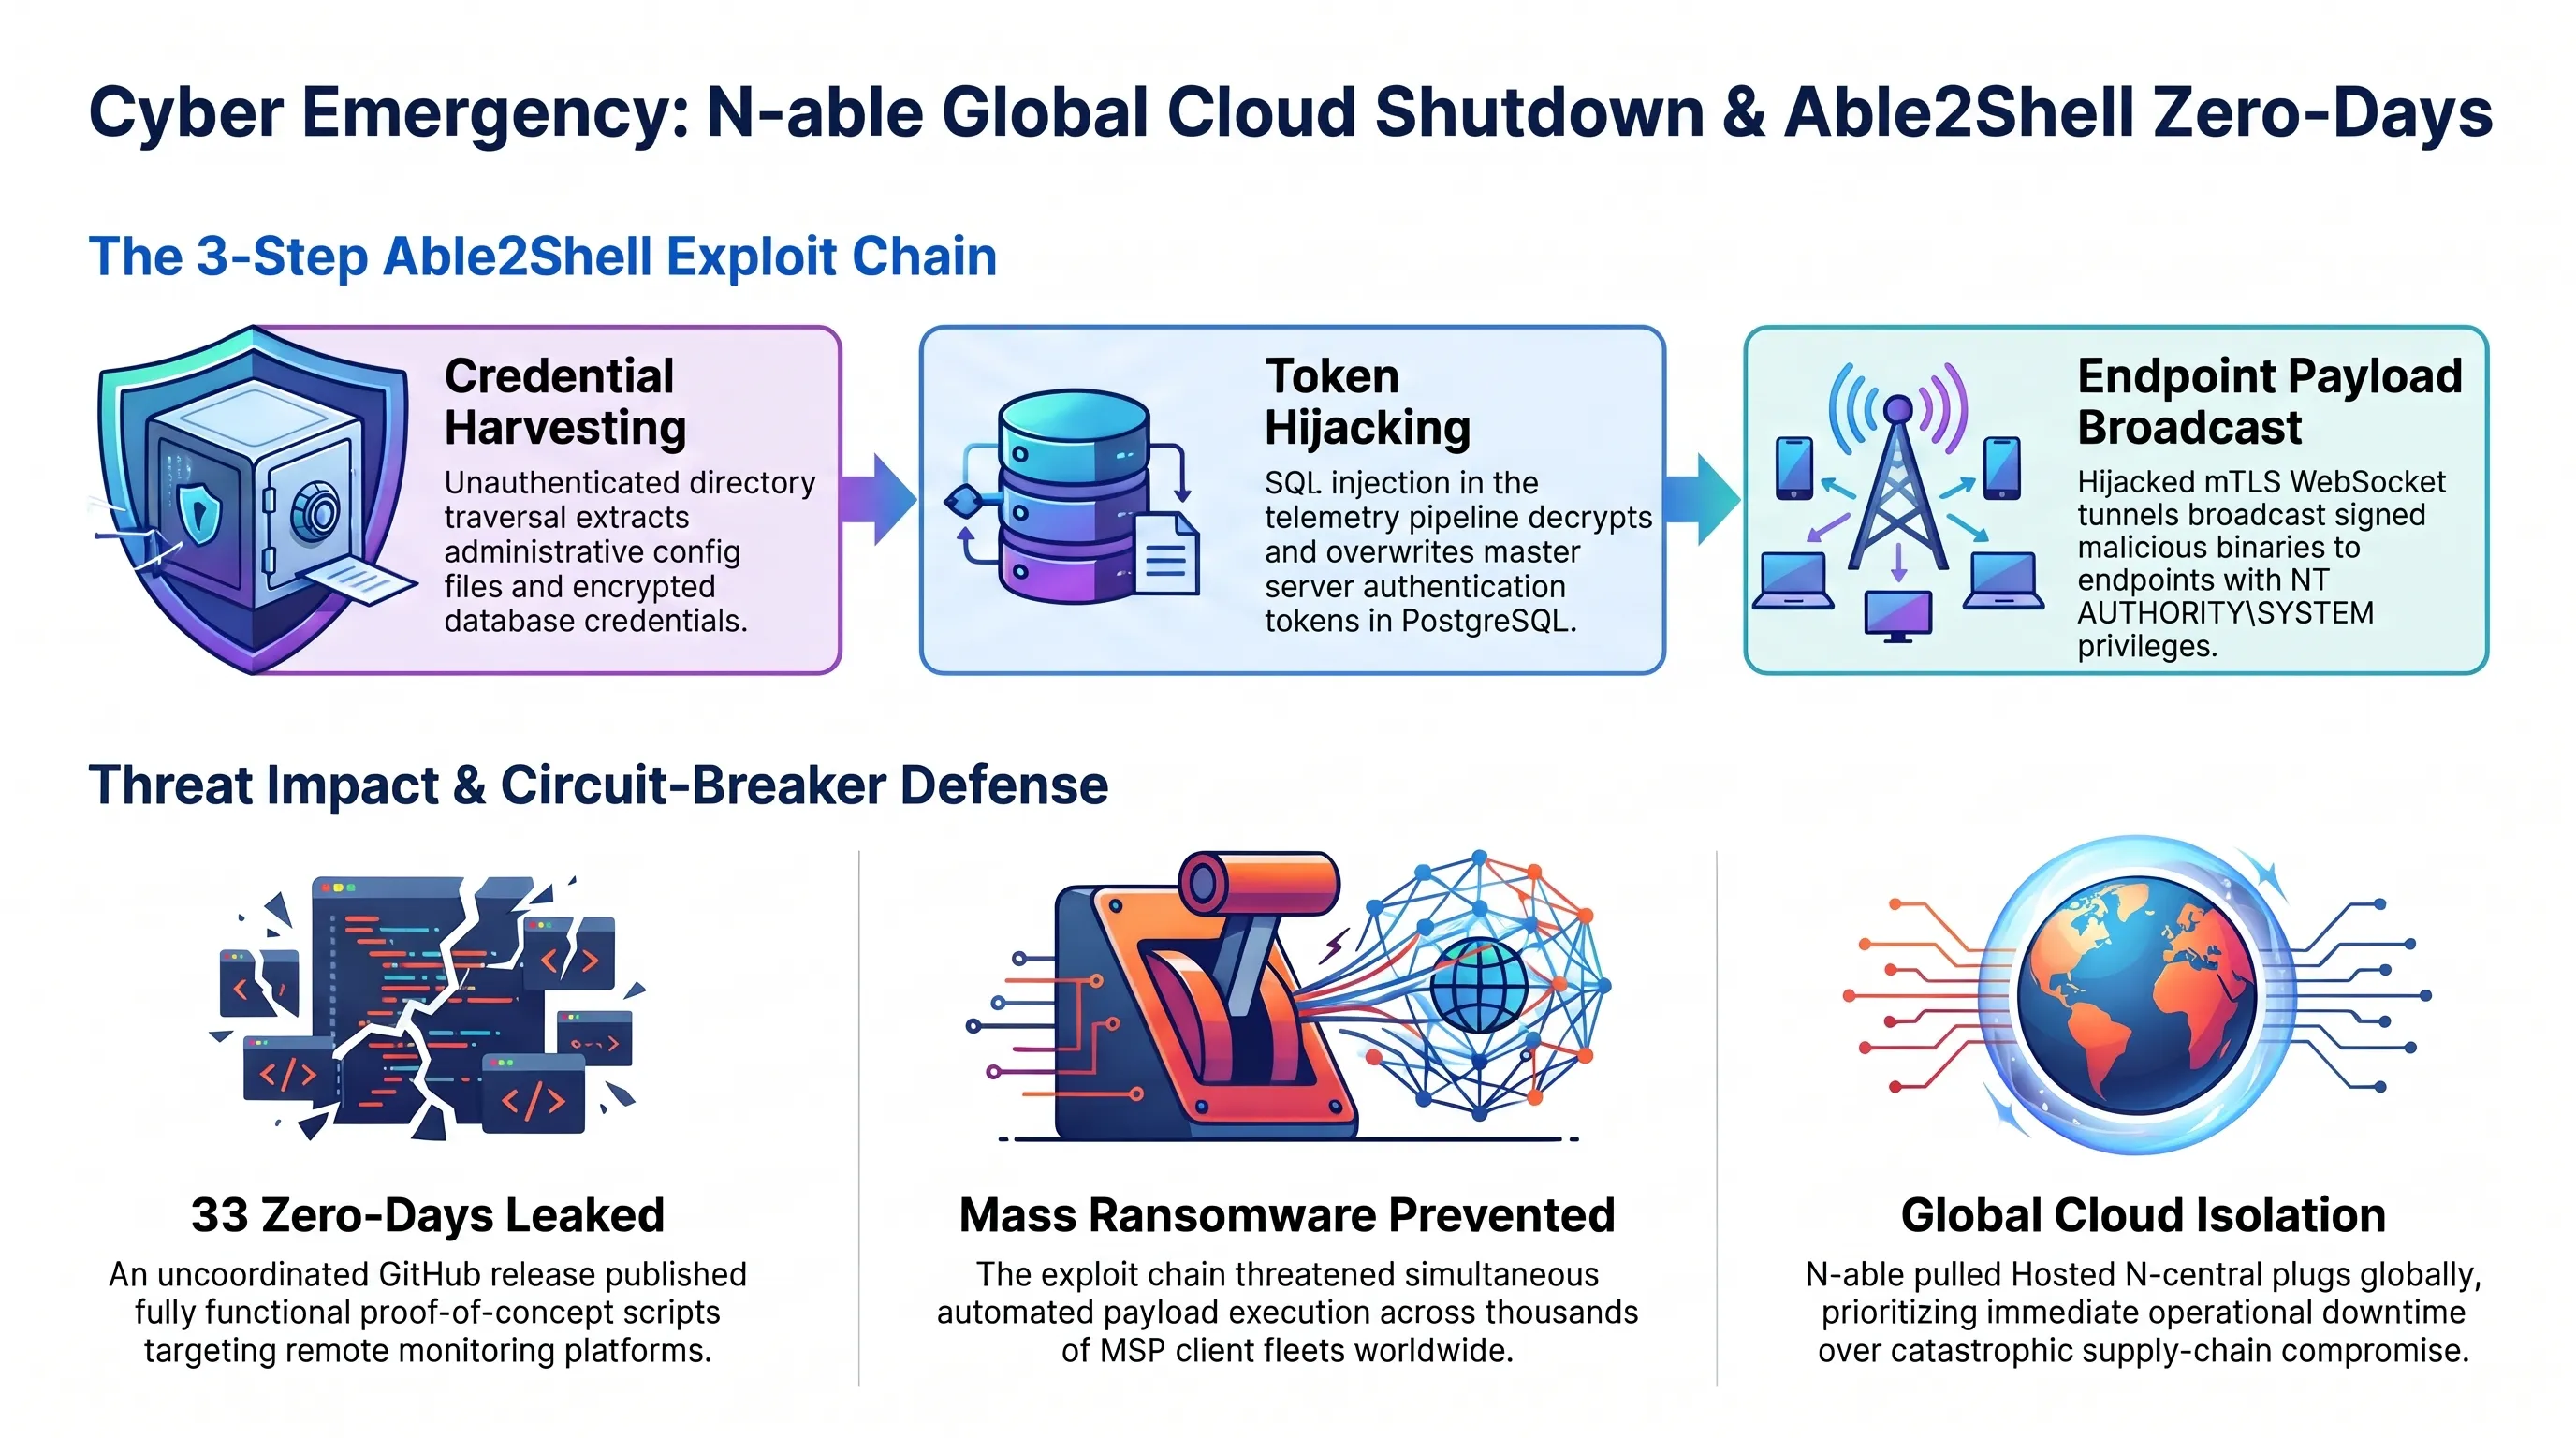
جاء هذا التحرك الطارئ عقب قيام باحث أمني مستقل بنشر مستودع مفتوح على منصة غيت هاب أطلق عليه اسم Able2Shell، ضم 33 ثغرة صفرية متسلسلة مرفقة بشفرات الاستغلال الكاملة الجاهزة للتشغيل. تتيح هذه الثغرات لأي مهاجم تجاوز أنظمة الدخول للمنصة، وتنفيذ استعلامات قواعد البيانات، واستغلال قنوات الاتصال بالوكلاء البرمجيين لنشر برمجيات ضارة على ملايين الحواسيب المدارة بضغطة زر واحدة.
تمثل منصات الإدارة والمراقبة عن بُعد (RMM) المفتاح الذهبي لآلاف الشبكات التجارية والطبية والمصرفية. تعمل البرمجيات المثبتة على الأجهزة التابعة على تنفيذ الأوامر والترقيعات الصادرة من خادم N-central بصلاحيات النظام القصوى (SYSTEM). كان استغلال هذه الثغرات سيمكن القراصنة من شن أضخم هجوم لتشفير البيانات ببرمجيات الفدية عالمياً في غضون دقائق، وهو ما دفع الشركة إلى التضحية بتوقف خدماتها لحماية شبكات عملائها من كارثة وشيكة.
أظهر التحليل الفني لسلسلة هجوم Able2Shell أن الثغرة بدأت بخلل في واجهات برمجة التطبيقات SOAP القديمة، مما مكن المهاجم من استخراج رموز الجلسات الإدارية، ثم حقن أوامر تنفيذية في مسارات البرمجة النصية لنظام ويندوز (Task Scheduler). بفضل الإغلاق السحابي الفوري، تم إحباط محاولات استغلال الشيفرة قبل أن تتحول إلى حملات برمجيات فدية متتالية كالتي شهدها العالم في أزمة كاسيا السابقة.
كشف الفحص المعمق لمستودع ثغرات Able2Shell عن تخطيط هندسي معقد يستهدف نقاط الضعف البنيوية في أنظمة الدعم التقني المدارة. تبدأ سلسلة الاختراق بثغرة تتبع المسارات غير الموثقة في وحدة تقارير الأصول، مما يتيح للمهاجم قراءة ملفات الإعدادات المحمية واستخراج كلمات المرور المشفرة لقواعد بيانات PostgreSQL. وفي الخطوة التالية، يتم استغلال ثغرة حقن أوامر SQL لاستبدال المفاتيح الرئيسية للتحكم في المنظومة بمفاتيح يملكها المهاجم.
أشاد خبراء الأمن السيبراني بسرعة استجابة الشركة وحزمها في إيقاف الخدمات عالمياً لقطع الطريق على عصابات الجريمة المنظمة الساعية لاستغلال الثغرات، مؤكدين أن التضحية بتوقف الخدمة المؤقت أفضل بكثير من مواجهة تدمير شامل لبيانات العملاء وشبكاتهم الداخلية.
لمحاكاة رصد هذا التهديد واعتراضه داخل مراكز العمليات الأمنية، يستعرض سجل التتبع التالي لحظة اكتشاف النشاط المشبوه وتفعيل بروتوكول العزل:
شاشة تتبع الأوامر وعزل سلسلة استغلال Able2Shell
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
مع احتواء هذه الأزمات في العتاد والبرمجيات المركزية، توجهت الأنظار نحو أسواق المال الرقمية التي شهدت قفزة نوعية في استقلالية التطبيقات المالية وسهولة الوصول إليها.
يمثل فك ارتباط الأدوات المالية بالمنصات الاجتماعية خطوة أساسية لتعزيز الأمان وتمكين المستخدمين من السيادة الكاملة على أصولهم الرقمية.
المحور الرابع: محفظة تيليجرام تنفصل عن تطبيق المراسلة وتطلق تطبيقاً مالياً مستقلاً
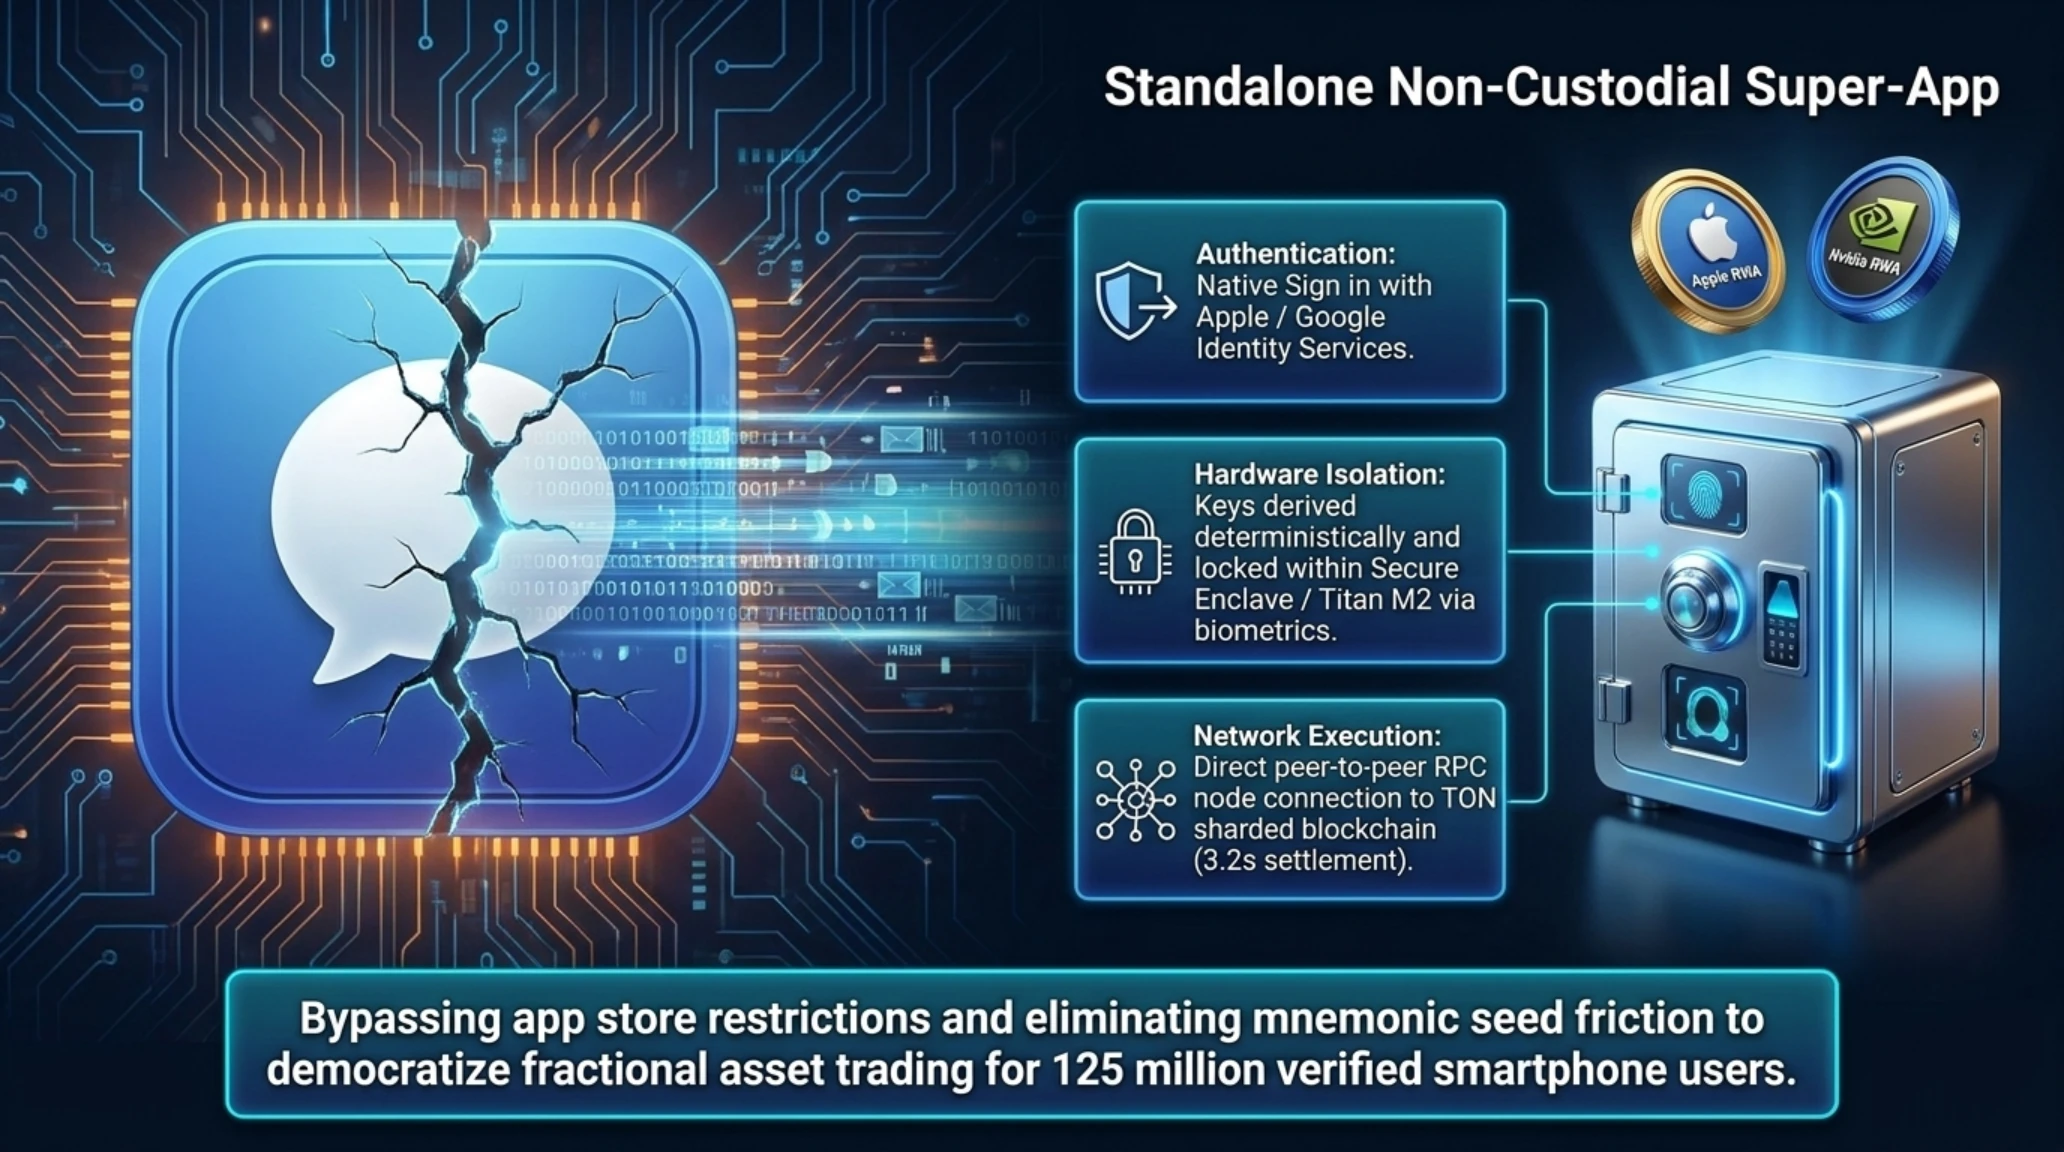
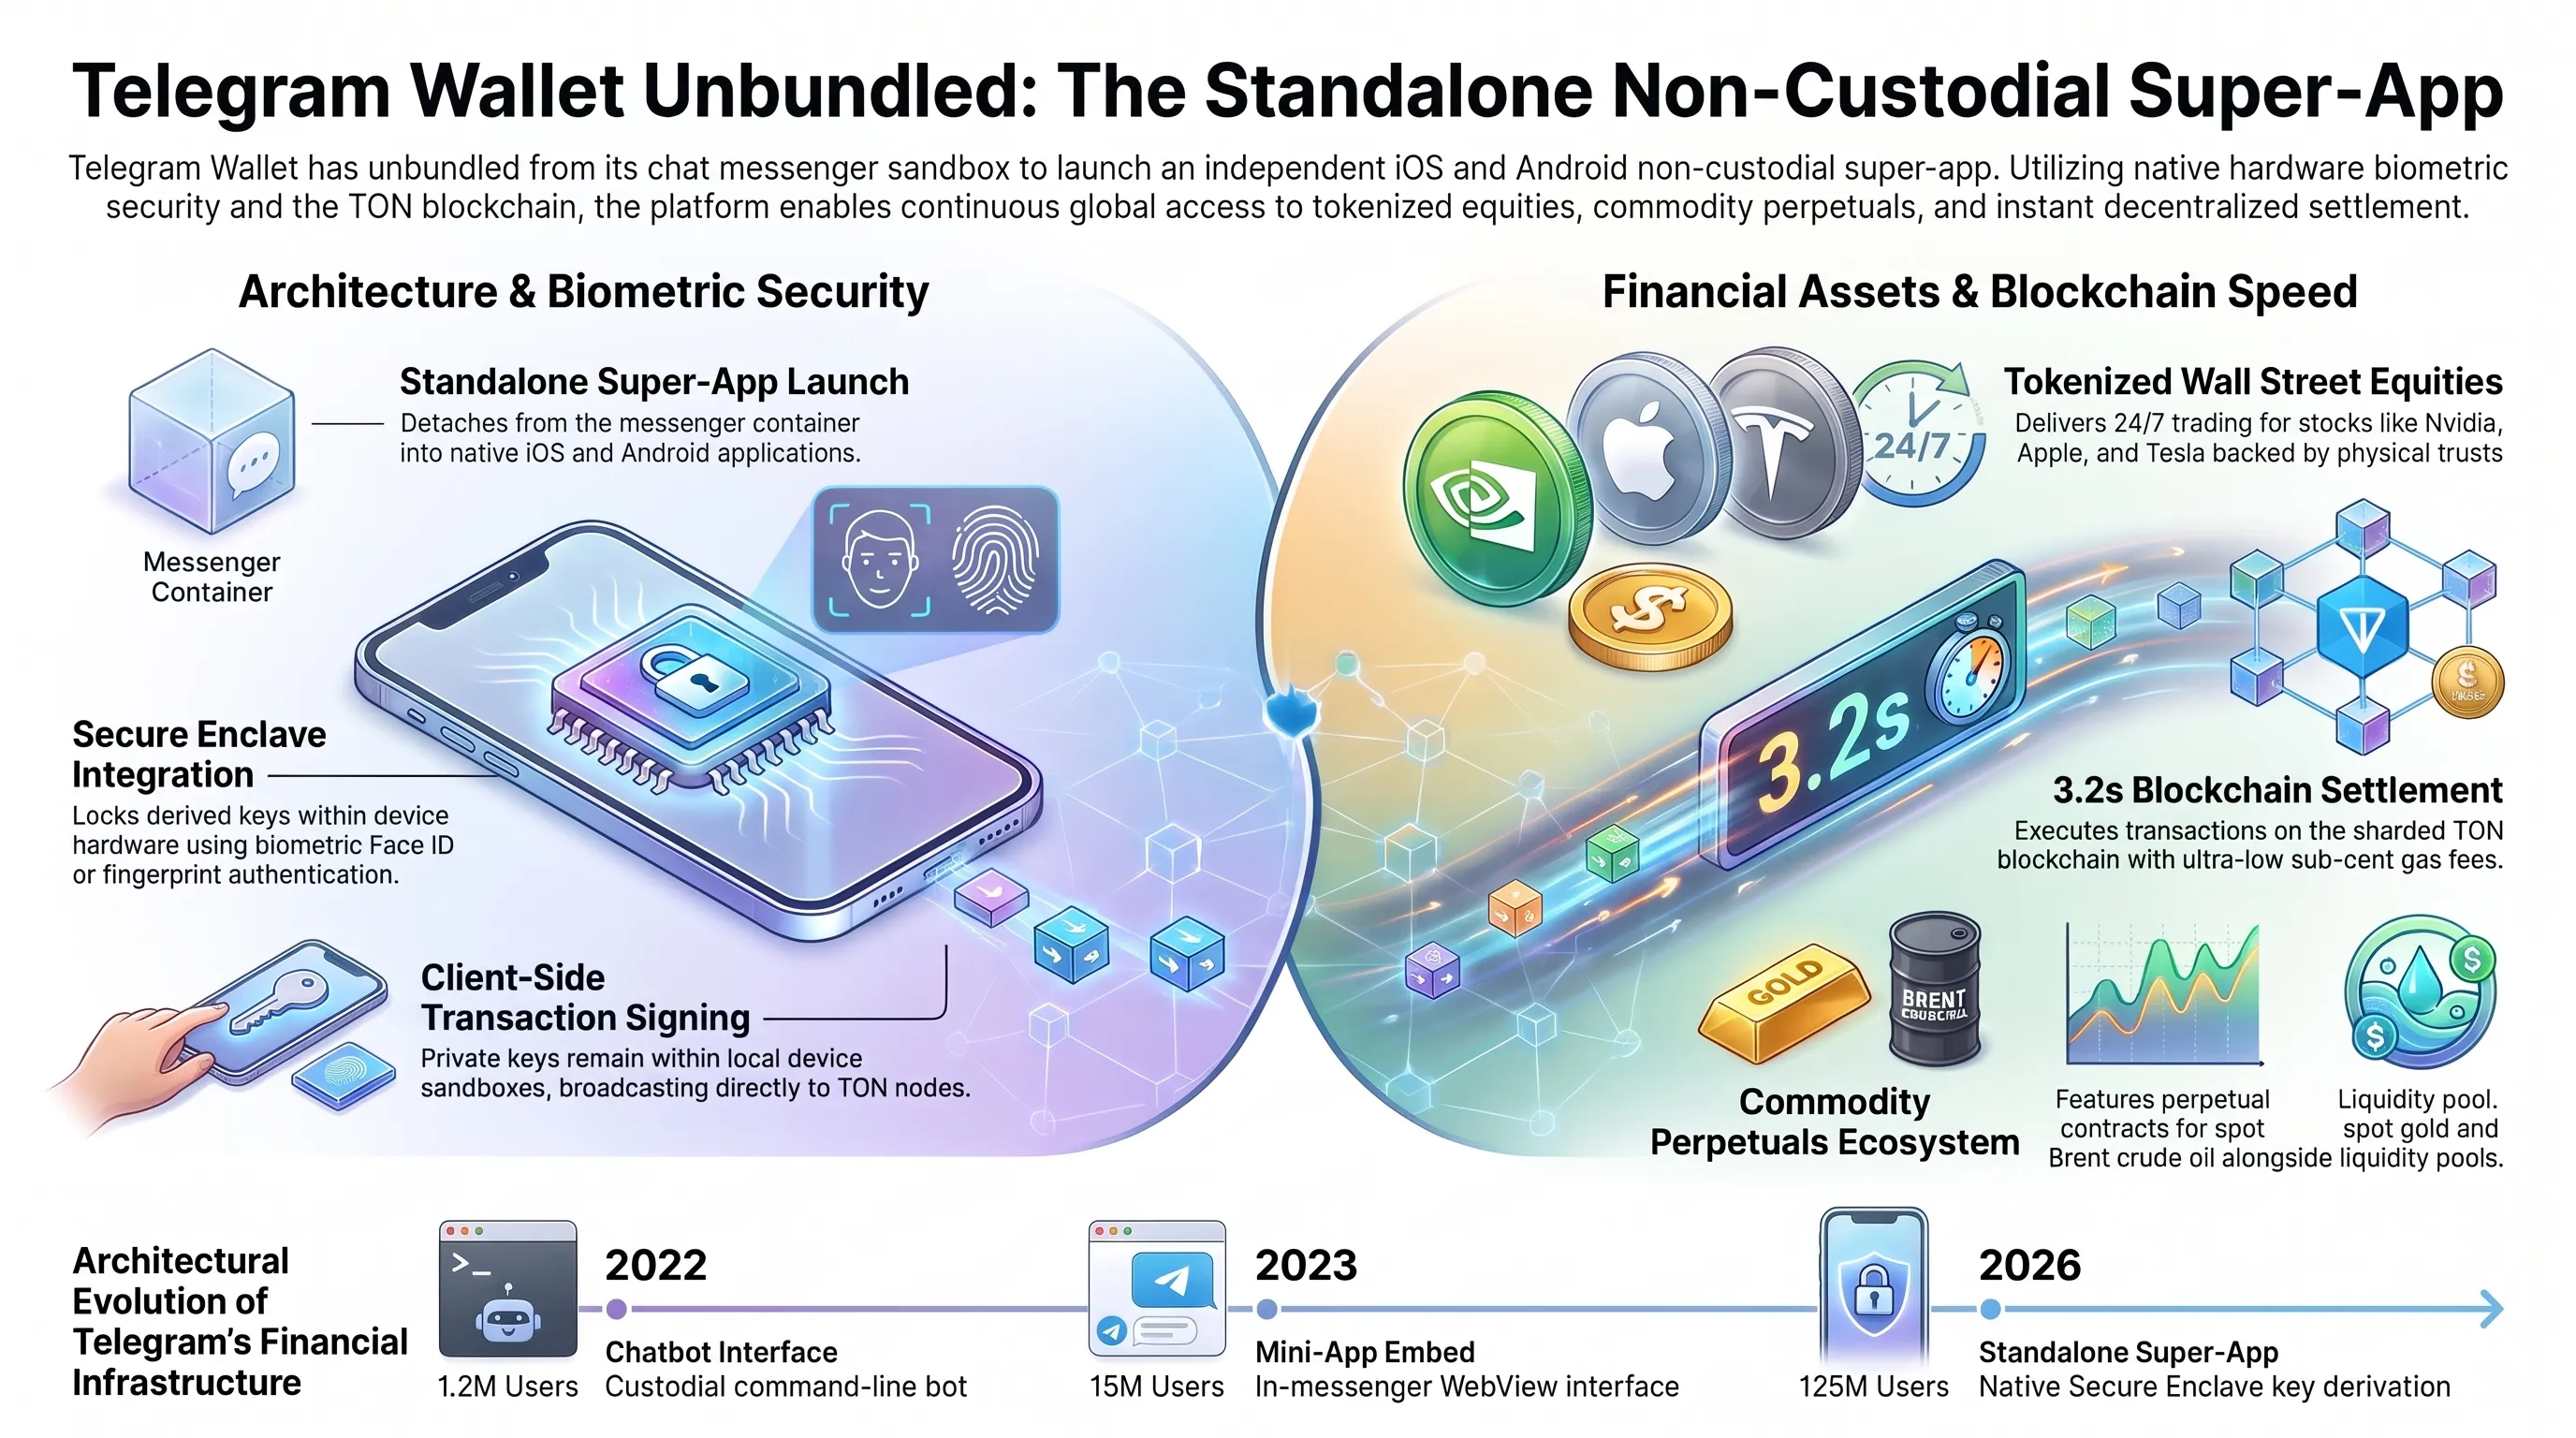
حققت منصة المدفوعات والحلول الرقمية Telegram Wallet (المدعومة من مؤسسة TON) تحولاً استراتيجياً فارقاً بالإعلان عن إطلاق تطبيق مستقل للهواتف الذكية بنظامي iOS وأندرويد خارج بيئة تطبيق تيليجرام للمراسلة. بعد أن تجاوزت قاعدة مستخدميها 100 مليون مستخدم نشط داخل التطبيق، تنتقل المحفظة إلى مرحلة الاستقلال المالي الشامل.
يقدم التطبيق الجديد تجربة تسجيل دخول مبسطة وآمنة تعتمد على الحسابات البيومترية الرسمية لشركتي آبل (Sign in with Apple) وغوغل عبر بصمة الوجه أو الأصبع، مع توليد المفاتيح المشفرة وتخزينها داخل شريحة الأمان المعزولة بالهاتف (Secure Enclave). يضمن هذا النموذج حفظ المفاتيح بطريقة غير احتجازية (Non-Custodial) دون الحاجة لحفظ عبارات الاسترداد التقليدية المعقدة من قِبل المستخدمين الجدد.
يتجاوز التطبيق وظائف المحافظ الرقمية البسيطة ليتحول إلى منصة استثمارية متكاملة. يتيح التطبيق تداولاً مستمراً على مدار الساعة للأسهم الأمريكية الكبرى المرمزة مثل إنفيديا وآبل وتسلا، مع ارتباطها بأصول حقيقية تودع في محافظ استئمانية أوروبية معتمدة. كما يشتمل على عقود المشتقات والمستقبليات الدائمة للسلع مثل الذهب والنفط الخام، إلى جانب بروتوكولات الإقراض والسيولة الذاتية على شبكة TON، مما يجعله منافساً شرساً لتطبيقات التداول العالمية الشهيرة مثل روبنهود وريفولوت.
تعتمد المعمارية التقنية على العقود الذكية لشبكة TON التي تعالج آلاف المعاملات في ثوانٍ معدودة وبرسوم تقل عن سنت واحد. عند شراء حصص من الأسهم المرمزة، تصدر المنصة رموزاً مكافئة مدعومة بالأصول، مما يتيح التسوية الفورية دون انتظار فترات المقاصة التقليدية (T+2). يوفر هذا النظام وصولاً مالياً غير مقيد لملايين المستخدمين حول العالم، متجاوزاً حواجز الدفع التقليدية.
يشير خبراء التقنية المالية إلى أن خطوة الانفصال الذاتي تمنح المحفظة حماية إضافية ضد الضغوط التنظيمية المفروضة على تطبيقات التواصل الاجتماعي في المتاجر الكبرى، مما يمهد الطريق لتحولها إلى قوة مصرفية رقمية عالمية تعيد رسم ملامح الخدمات المالية الشخصية.
لتتبع المسار التاريخي لتحول هذه الأداة من مجرد روبوت محادثة بسيط إلى منصة مصرفية رقمية شاملة، يستعرض الجدول الزمني التالي أبرز المحطات:
المسار الزمني لتحول محفظة تيليجرام إلى منصة مصرفية عالمية متكاملة
| السنة / المرحلة | المحطة التطويرية البارزة | المعمارية التقنية والقيمة الاستراتيجية للقطاع |
|---|---|---|
| 2022 - 2023 | إطلاق البوت النصي والتطبيق المصغر | واجهة رسومية مدمجة ضمن إعدادات تيليجرام الرسمية واستقطاب 15 مليون حساب نشط. |
| 2024 | دعم عملة تيذر الرسمية (USDT-TON) | تحويلات فورية منخفضة التكلفة للدولار الرقمي وتجاوز حاجز 85 مليون مستخدم مسجل. |
| نوفمبر 2026 | إطلاق التطبيق المستقل الفائق | فصل التطبيق، تأمين المفاتيح في Secure Enclave، وتداول الأسهم والمشتقات لـ 125 مليون مستخدم. |
في مقابل هذا التوسع اللامركزي، فتحت أكبر بيوت الوساطة المالية التقليدية في وول ستريت أبوابها رسمياً لاستيعاب كبرى العملات الرقمية وتداولها المباشر.
المحور الخامس: تشارلز شواب تطلق التداول الفوري المباشر لسولانا وأفالانش وتشينلينك
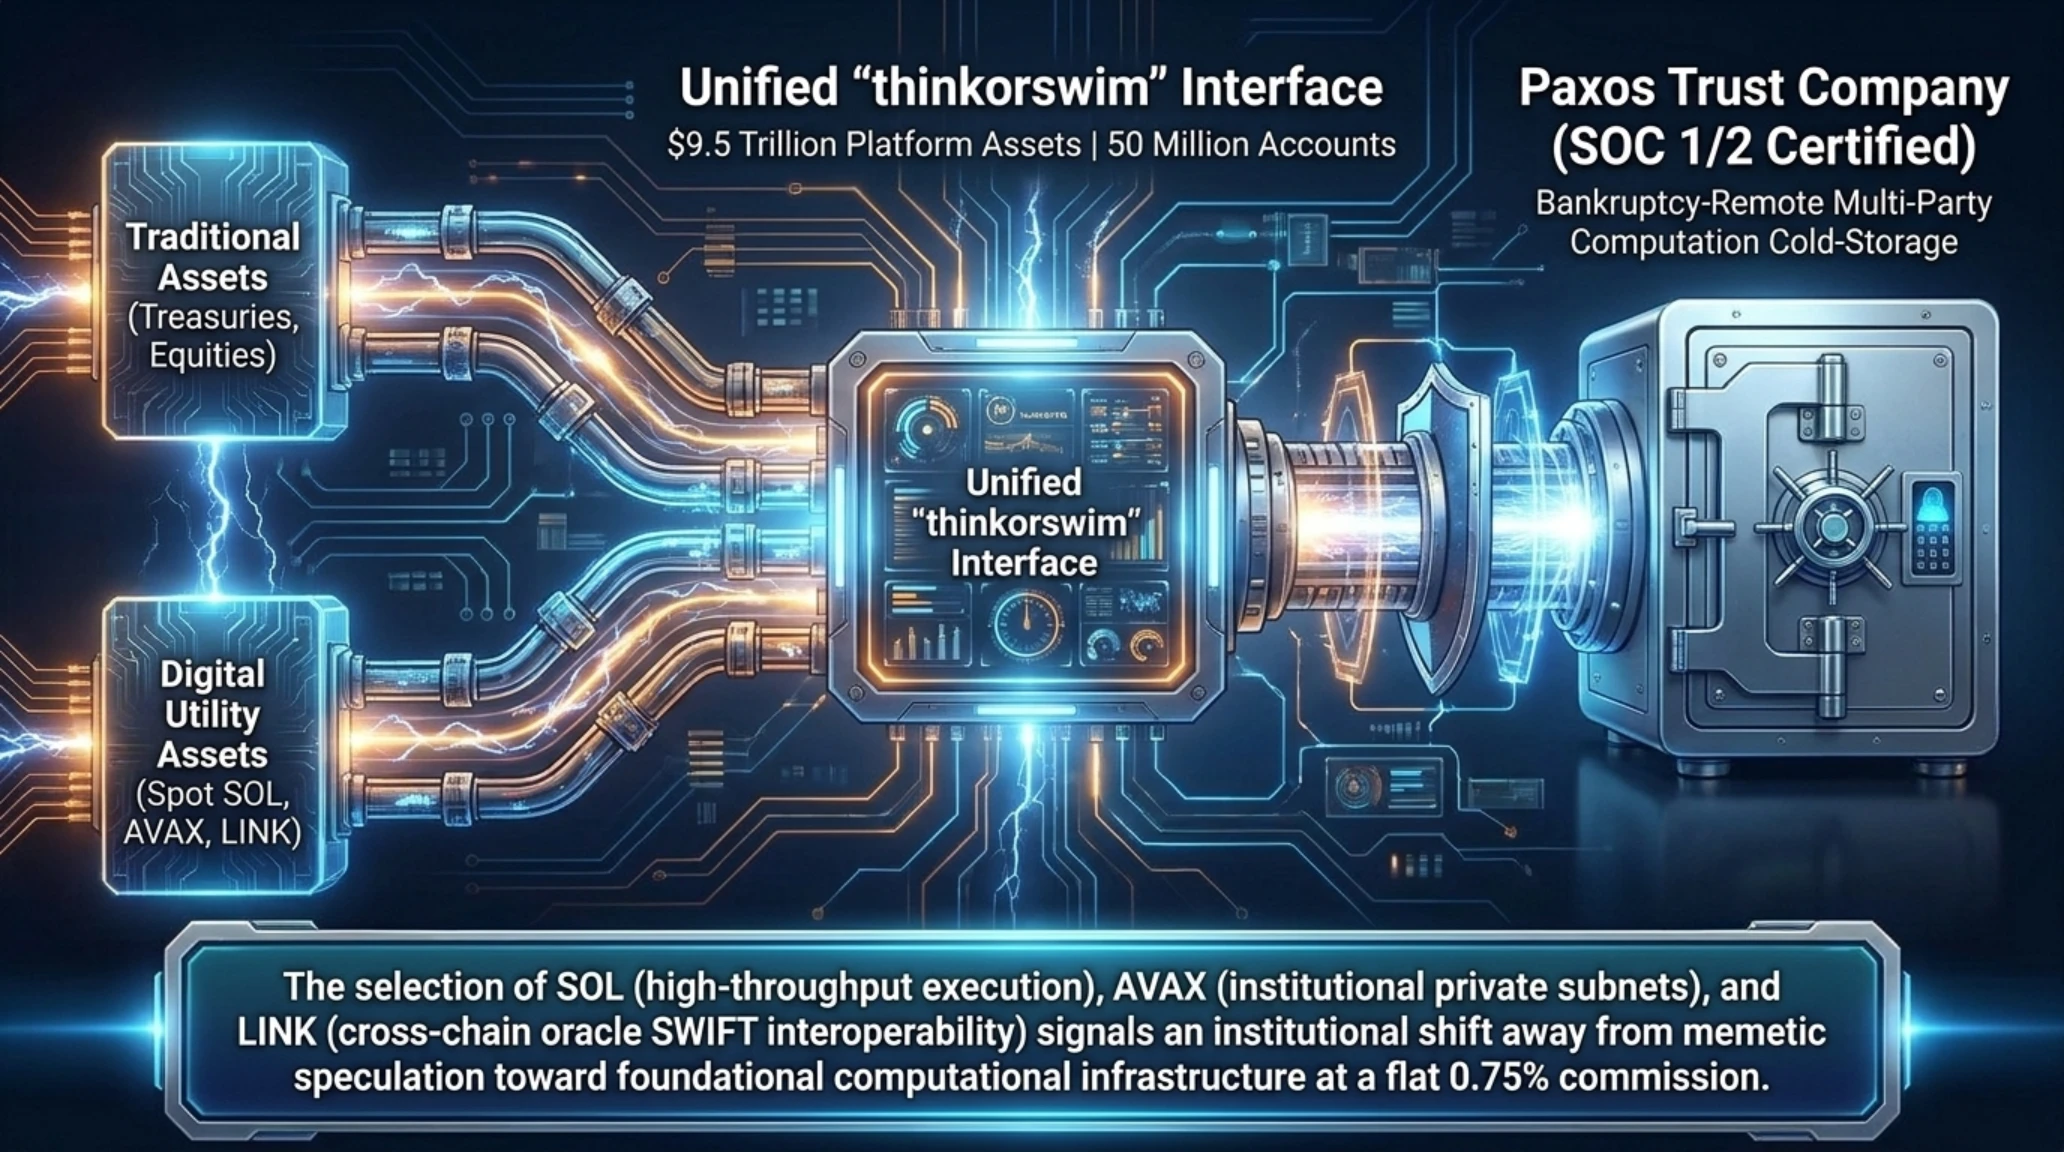
في خطوة تعكس الاعتراف المؤسسي الراسخ بجدوى البنى التحتية للبلوكشين، أعلنت مؤسسة تشارلز شواب (Charles Schwab) المالية، التي تدير أصولاً تتجاوز 9.5 تريليون دولار عبر أكثر من 50 مليون حساب استثماري، عن توسيع قائمة أصولها الرقمية المتاحة للتداول الفوري المباشر. كشفت شواب عن تمكين عملائها من شراء وتداول ثلاث عملات رئيسية هي سولانا (SOL) وأفالانش (AVAX) وتشينلينك (LINK) إلى جانب البيتكوين والإيثيريوم.
أصبح بإمكان المستثمرين تداول هذه الأصول عبر الموقع الرسمي وتطبيق الهواتف ومنصة التحليل الاحترافية الشهيرة thinkorswim إلى جانب الأسهم وصناديق الاستثمار برسوم تداول تنافسية تبلغ 0.75 بالمئة فقط دون هوامش خفية. تتولى شركة باكسوس (Paxos Trust Company) المرخصة مهام المقاصة وحفظ الأصول وفق أقصى معايير السلامة المصرفية المتوافقة مع قوانين هيئة الأوراق المالية والبورصات الأمريكية (SEC).
يعكس اختيار هذه الأصول دلالات واضحة: تمثل سولانا منصة المعالجة السريعة للتطبيقات اللامركزية، وتقدم أفالانش نموذج الشبكات الفرعية المخصصة للمؤسسات المصرفية، بينما تشكل تشينلينك المعيار الذهبي لشبكات الأوراكل وبروتوكول الاتصال بين السلاسل (CCIP) الذي يربط شبكات سويفت البنكية بالبلوكشين. يؤكد هذا التبني أن وول ستريت ترى في هذه الرموز أدوات تشغيلية حيوية لمستقبل النظام المالي الرقمي.
تتيح المنصة للمتداولين كتابة خوارزميات التداول المؤتمتة باستخدام thinkScript لمتابعة حركة أزواج العملات الجديدة. كما تتيح لحسابات التقاعد تخصيص جزء من محافظها للأصول التكنولوجية الواعدة دون القلق من إدارة المحافظ المعقدة، مما يمهد لتدفق مليارات الدولارات المؤسسية نحو هذه الشبكات خلال الفصول المقبلة.
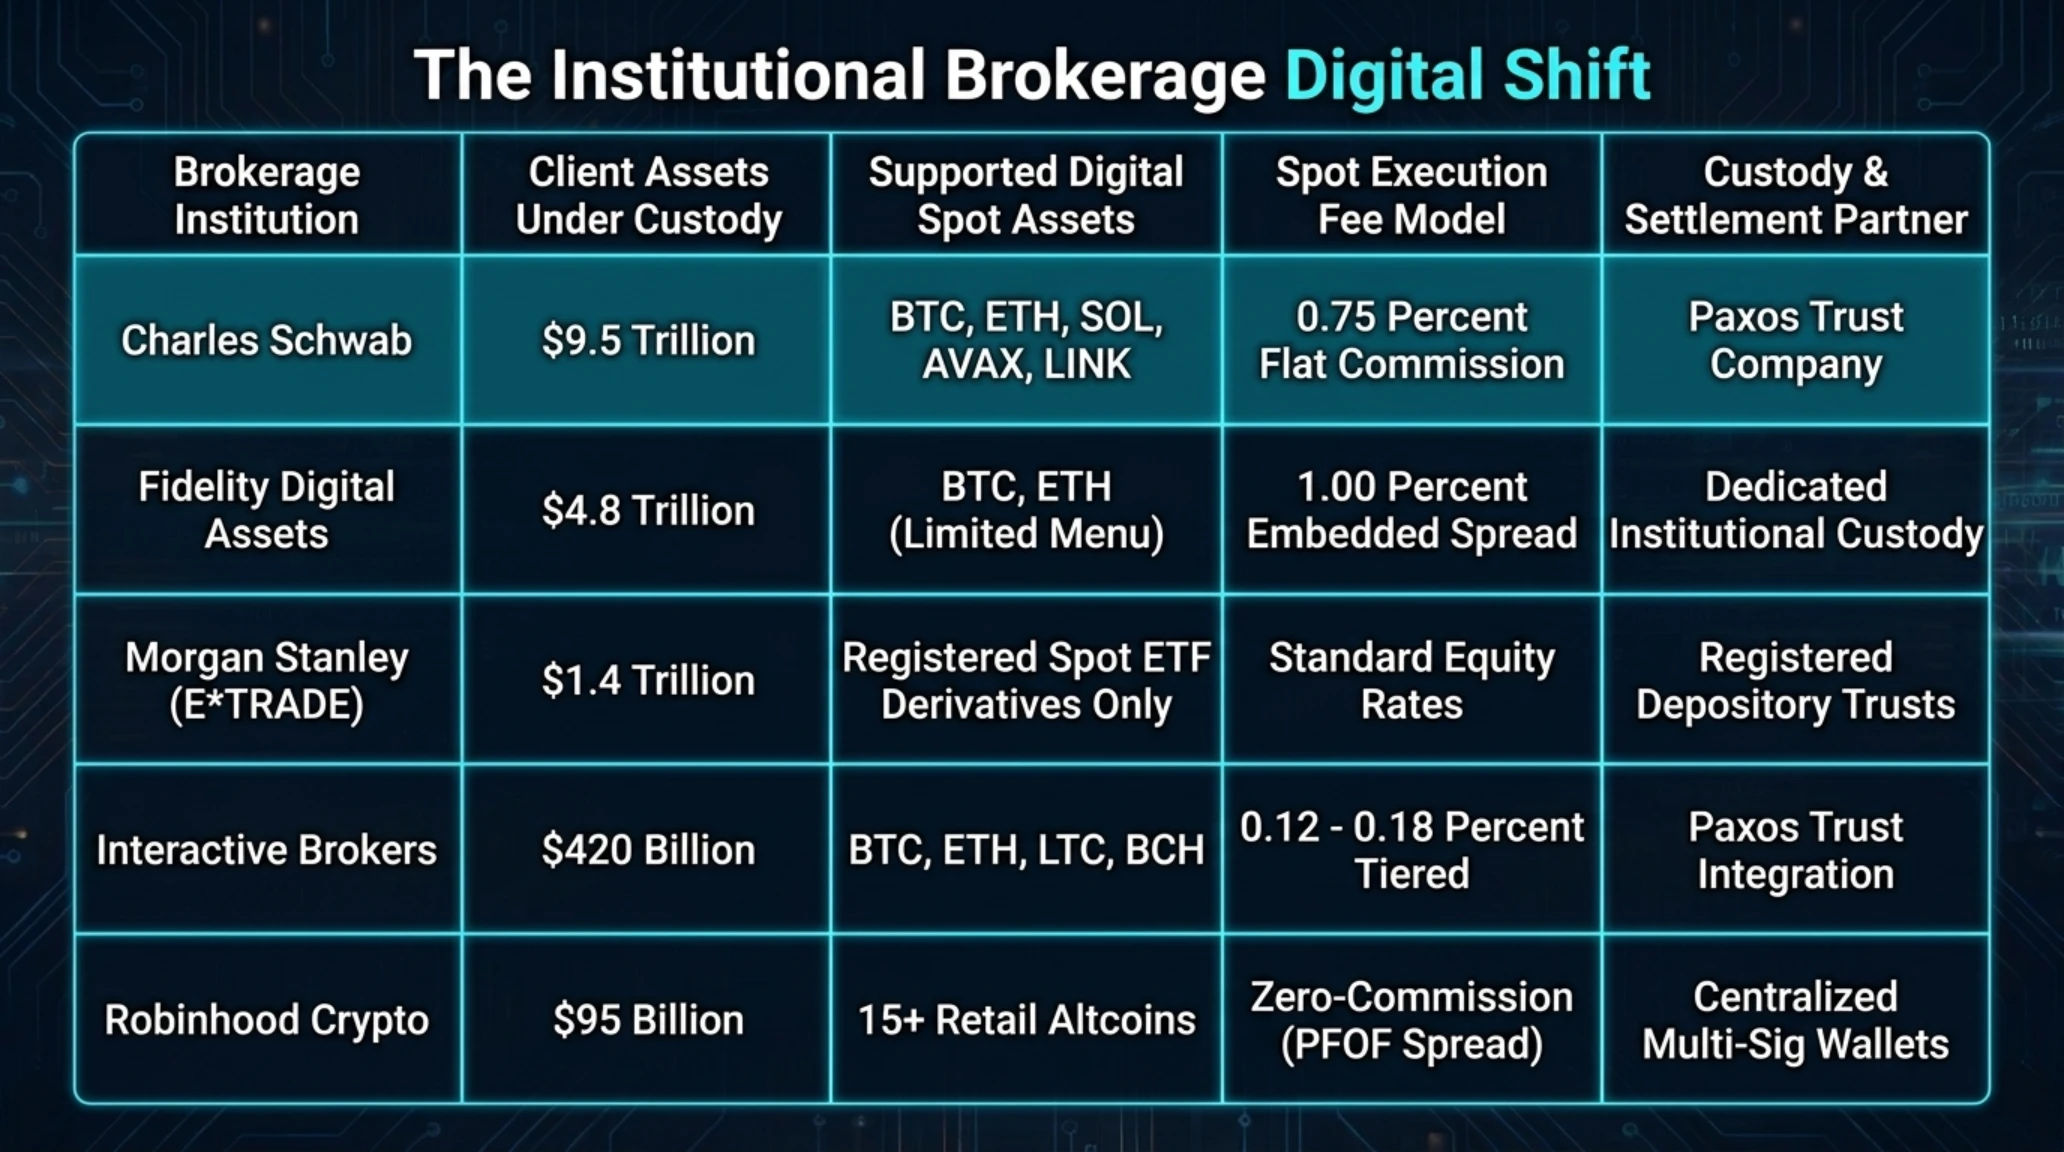
لمقارنة هيكل الرسوم والخدمات بين تشارلز شواب وكبرى بيوت الوساطة الأمريكية، يوضح الرسم البياني والجدول التالي ملامح المنافسة المصرفية:
رسم بياني ومصفوفة مقارنة منصات الوساطة المؤسسية في تداول الأصول الرقمية
| المؤسسة المالية وحجم الأصول | الأصول الرقمية المدعومة فورياً | نسبة الرسوم والجهة الحافظة |
|---|---|---|
| تشارلز شواب (9.5 تريليون دولار) | BTC, ETH, SOL, AVAX, LINK | 0.75 بالمئة ثابتة (حفظ Paxos Trust) |
| فيديليتي (4.8 تريليون دولار) | BTC, ETH (قائمة محدودة بعملتين) | 1.00 بالمئة فارق سعر (حفظ فيديليتي الداخلي) |
| إنتراكتيف بروكرز (420 مليار دولار) | BTC, ETH, LTC, BCH | 0.12 إلى 0.18 بالمئة (حفظ Paxos Trust) |
وبينما يعاد رسم مسارات المال والأمن الرقمي في العالم الافتراضي، بلغت أحدث تطبيقات الذكاء الاصطناعي أوجها في العالم المادي مع تمدد أساطيل النقل ذاتي القيادة على الطرق السريعة.
المحور السادس: تسلا تطلق خدمات روبوتاكسي التجارية عبر 275 ميلاً مربعاً في سان أنطونيو
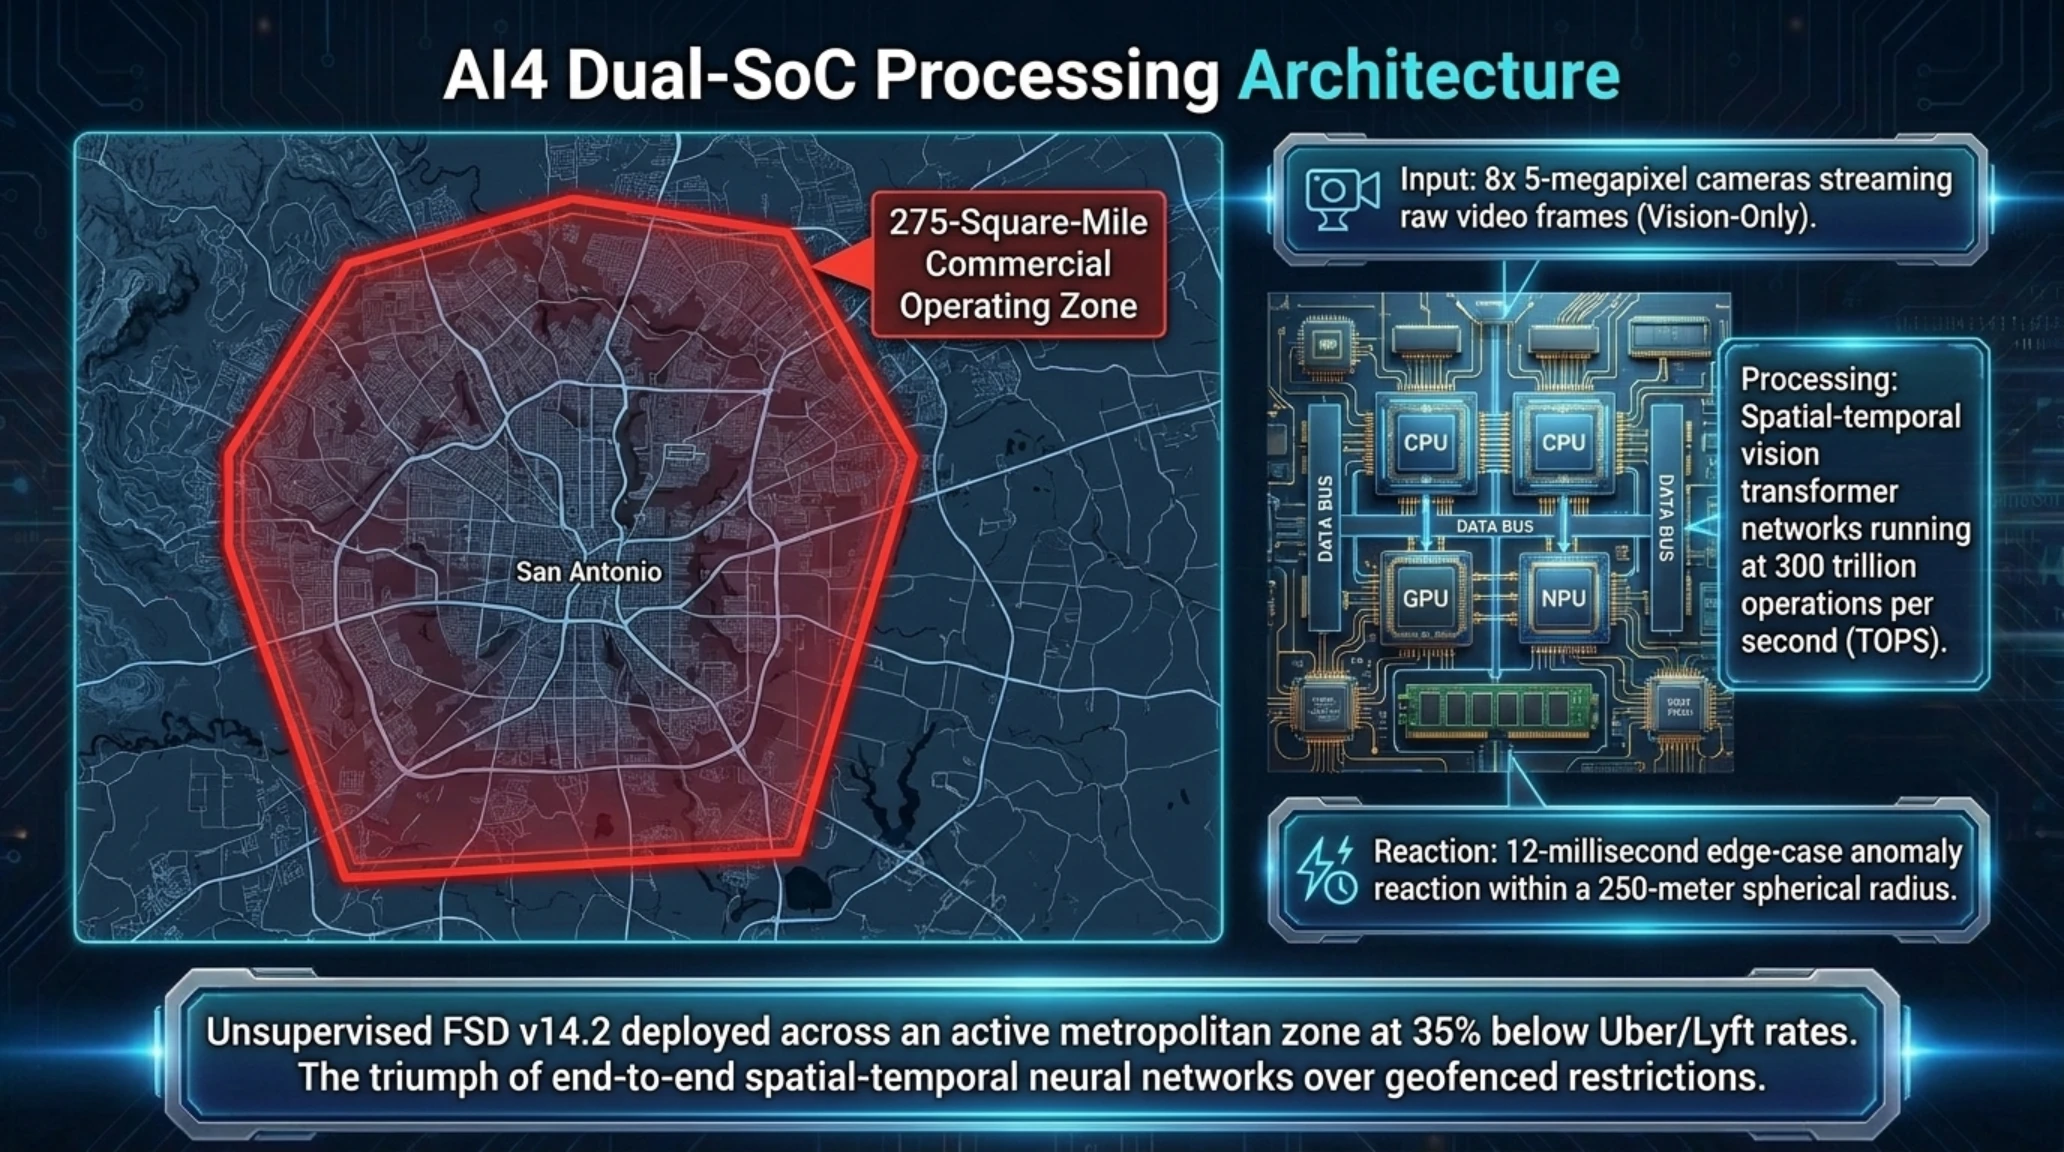
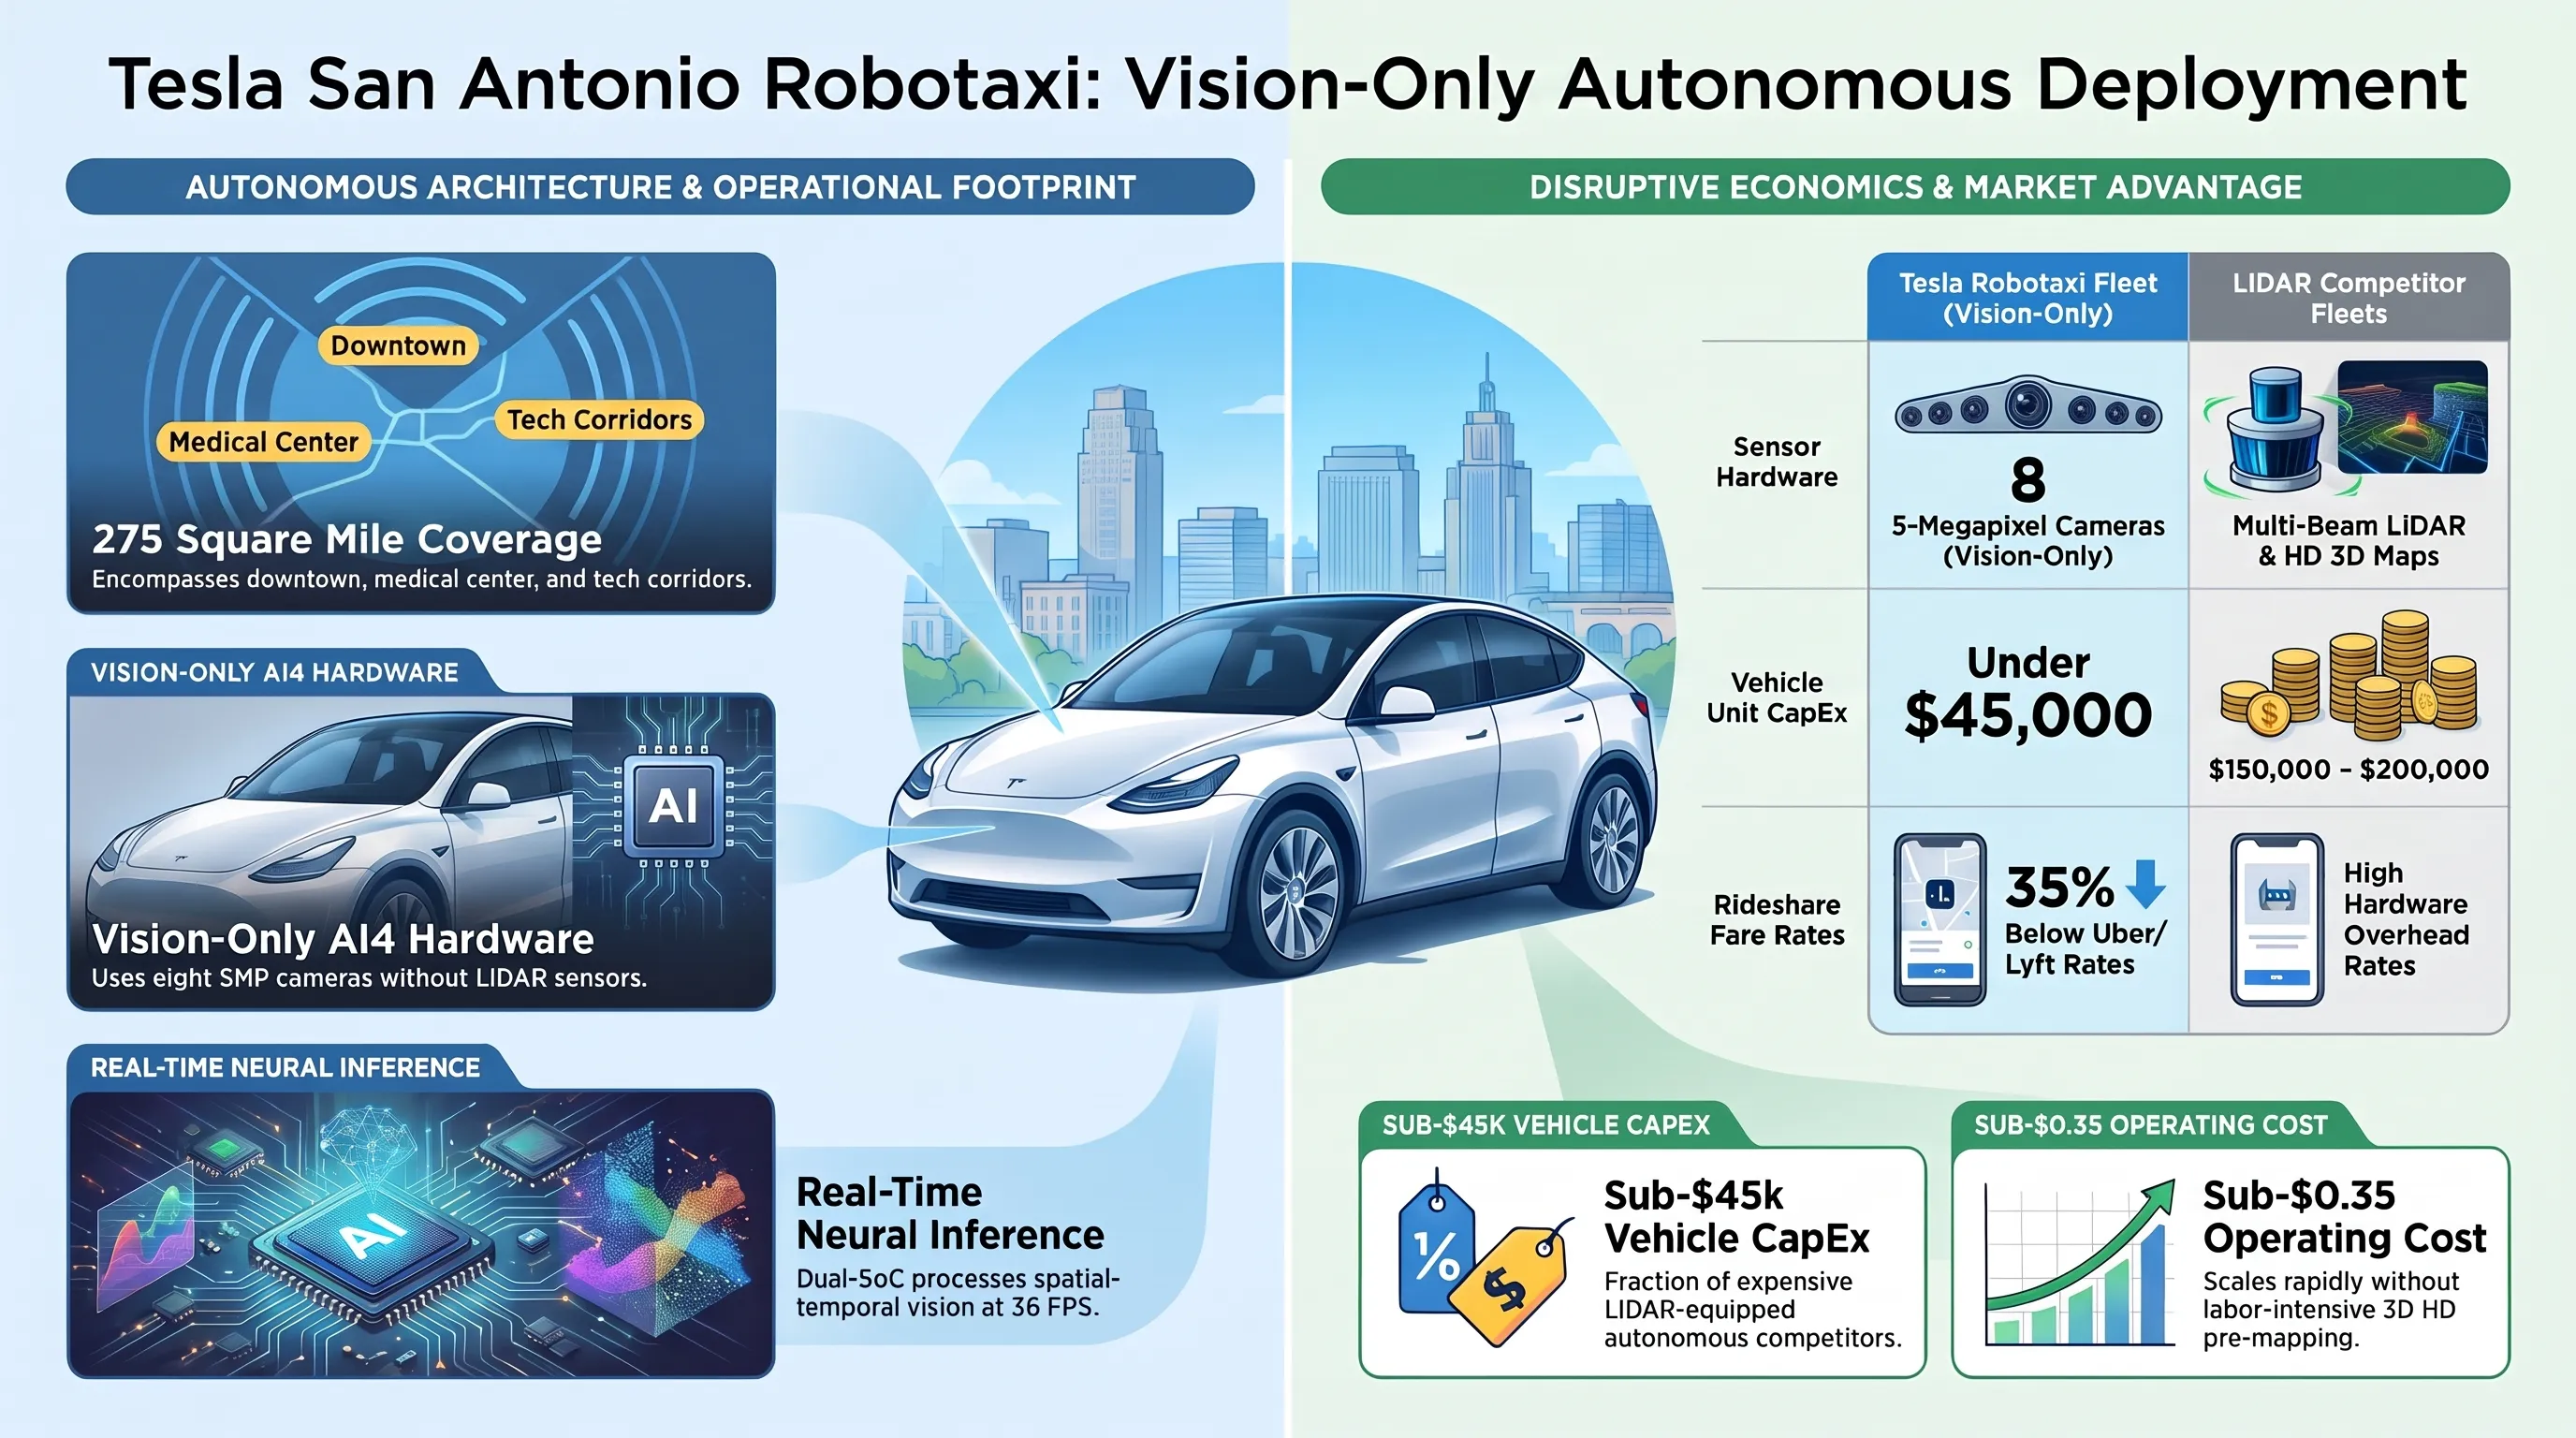
أطلقت شركة تسلا لصناعة السيارات والذكاء الاصطناعي بقيادة إيلون ماسك، خدمات نقل الركاب التجارية بسيارات ذاتية القيادة بالكامل دون وجود سائق بشري (Robotaxi) في مدينة سان أنطونيو بولاية تكساس. تغطي الخدمة مساحة واسعة تبلغ 275 ميلاً مربعاً تشمل وسط المدينة والمراكز الطبية والمناطق التقنية الشمالية.
يضم الأسطول التجاري مئات السيارات الكهربائية من طراز تسلا موديل Y المزودة بحاسوب القيادة المستقلة الأحدث (Hardware 4 / AI4) وبرمجيات FSD Unsupervised v14.2. يمكن للسكان طلب الرحلات عبر تطبيق تسلا الرسمي المحدث بأسعار تقل بنحو 35 بالمئة مقارنة بخدمات أوبر وليفت التقليدية. تعد سان أنطونيو المدينة الخامسة في تكساس التي تنطلق فيها الخدمة رسمياً بعد أوستن ودالاس وهيوستن وكوربوس كريستي.
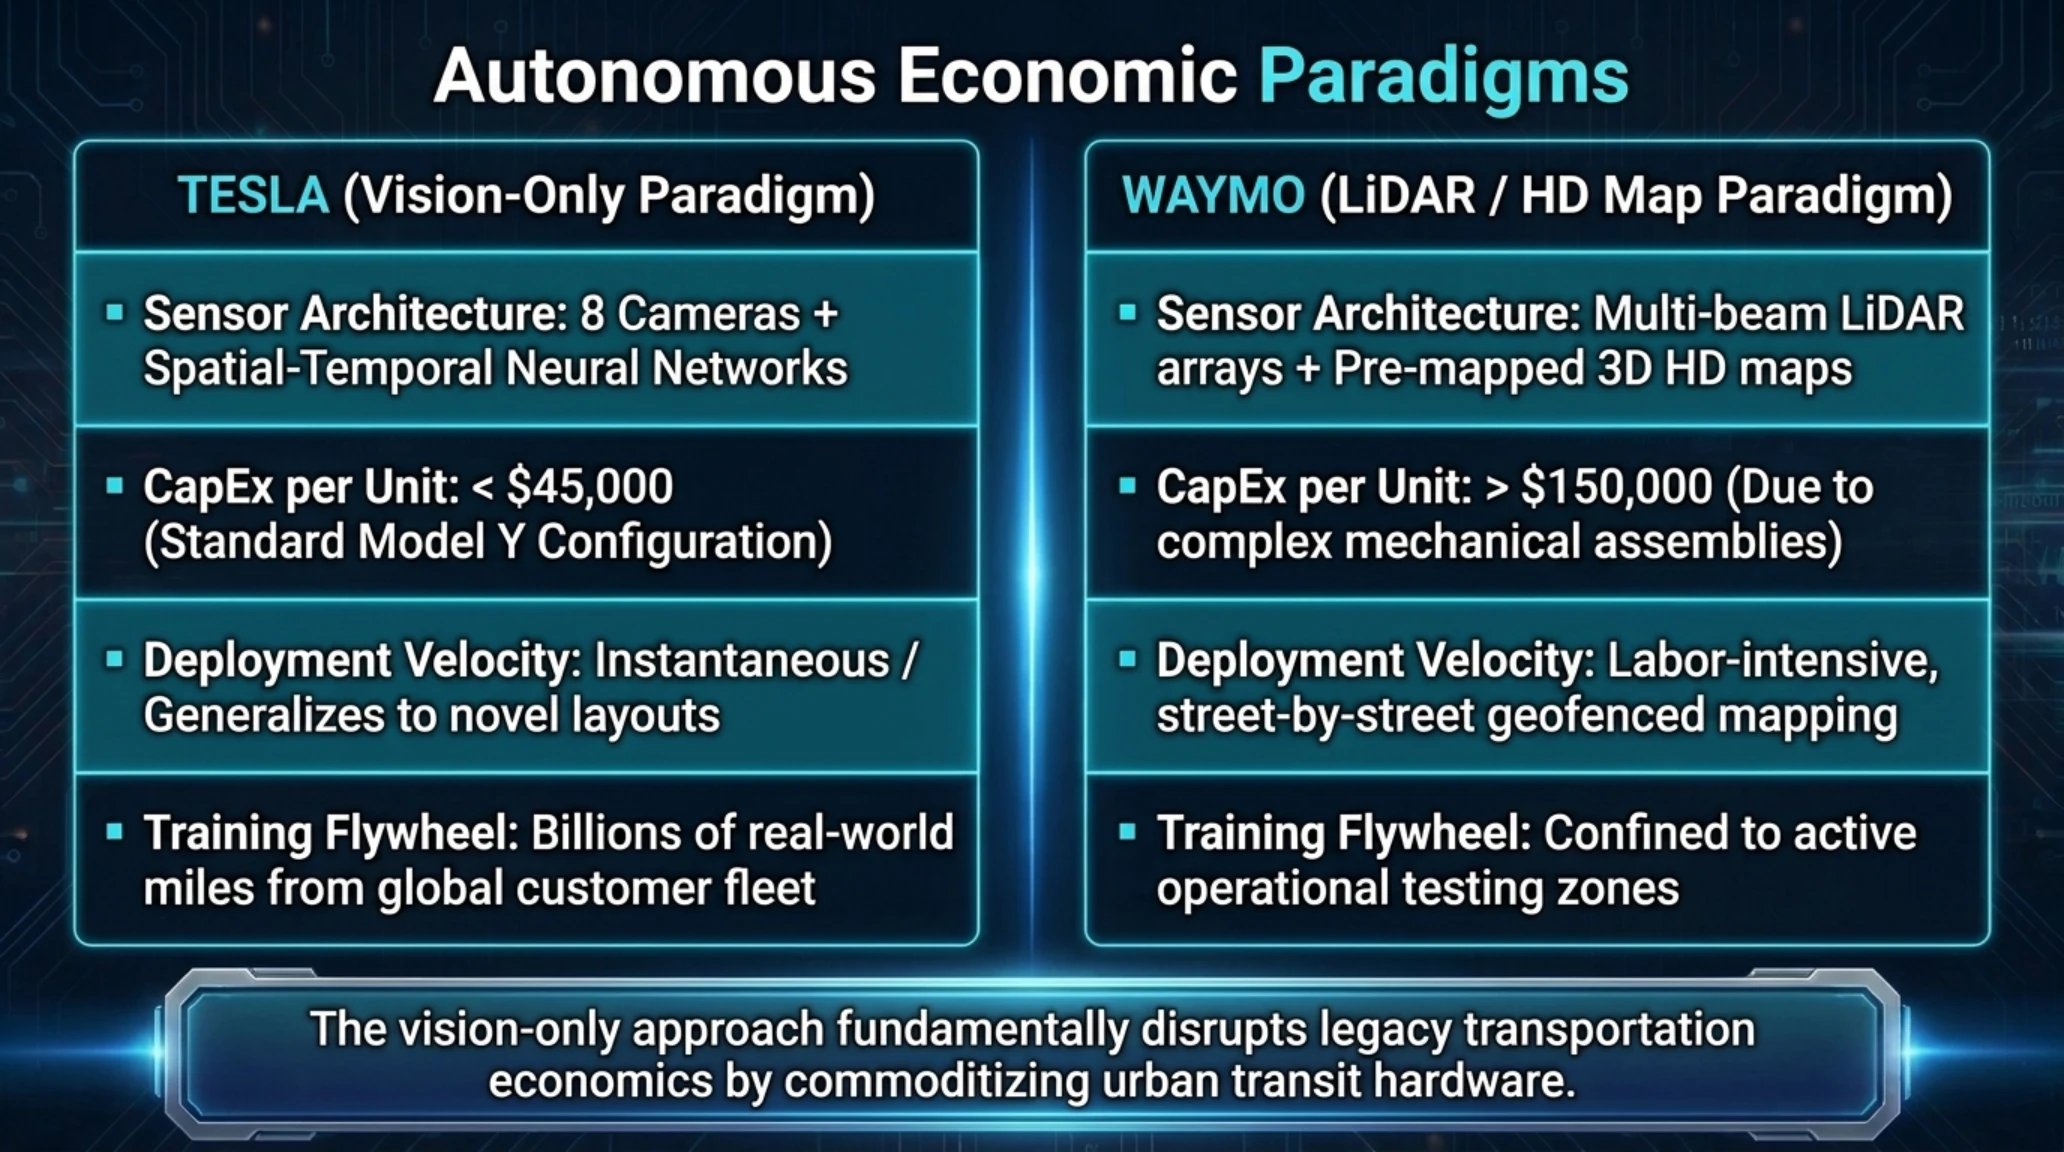
تتفوق هذه المساحة الشاسعة على نطاقات العمل الجغرافية المحدودة لشركة وايمو (Waymo) التابعة لشركة ألفابت. فبينما تعتمد وايمو على منظومات مستشعرات الليدار (LiDAR) الباهظة والخرائط ثلاثية الأبعاد الدقيقة مسبقة الصنع، تعتمد تسلا حصرياً على الرؤية الحاسوبية الخالصة والشبكات العصبية العميقة، حيث تتلقى المعالجات بث 8 كاميرات خارجية بدقة 5 ميغابكسل لتحويل المشاهد المباشرة إلى قرارات حركة وتوجيه ومكابحة دون وسائط تقليدية.
تتمتع السيارات بحاسوب مزدوج يعالج 300 تريليون عملية في الثانية بتكرارية كاملة لضمان استمرار العمل في حال تعطل أحد المعالجات. تبني الشبكة العصبية مجسماً حجمياً ثلاثي الأبعاد لكافة العناصر المحيطة في نطاق 250 متراً وتستجيب للمتغيرات المفاجئة في أقل من 12 جزءاً من الثانية. يسهم خفض تكلفة العتاد في تسريع وتيرة نشر الخدمة في مدن جديدة دون الحاجة لإجراء مسوحات مسبقة مكلفة.
تحدث هذه المنظومة ثورة في اقتصاديات النقل التشاركي الحضري؛ فبينما تتجاوز تكلفة تجهيز السيارة الواحدة لدى المنافسين 150 ألف دولار بسبب مستشعرات الليدار الميكانيكية المعقدة، لا تتعدى تكلفة تجهيز سيارة تسلا 45 ألف دولار. ومع انخفاض تكلفة التشغيل إلى أقل من 0.35 دولار للميل الواحد، تؤسس تسلا لنموذج اقتصادي مربح وقابل للتوسع العالمي السريع.
مقياس مشاعر السوق ومنحنى التبني S-Curve لأسطول روبوتاكسي تسلا
تحليل مشاعر السوق: أدى الاستغناء عن مستشعرات الليدار الباهظة وخفض تعرفة الركوب بنسبة 35% مقارنة بأوبر إلى رفع مؤشر الكفاءة الاقتصادية لأسطول تسلا في تكساس إلى 89%.
يتوقع خبراء النقل أن تسهم هذه الخطوة في تسريع تحول قطاع المواصلات الحضرية وتغيير أنماط امتلاك السيارات الخاصة لصالح أساطيل النقل الذاتية المشتركة في كبرى مدن العالم خلال العقد المقبل.
المحور السابع: الرؤية الاستراتيجية الشاملة؛ تكامل أمن العتاد والحوسبة السحابية والأنظمة المستقلة
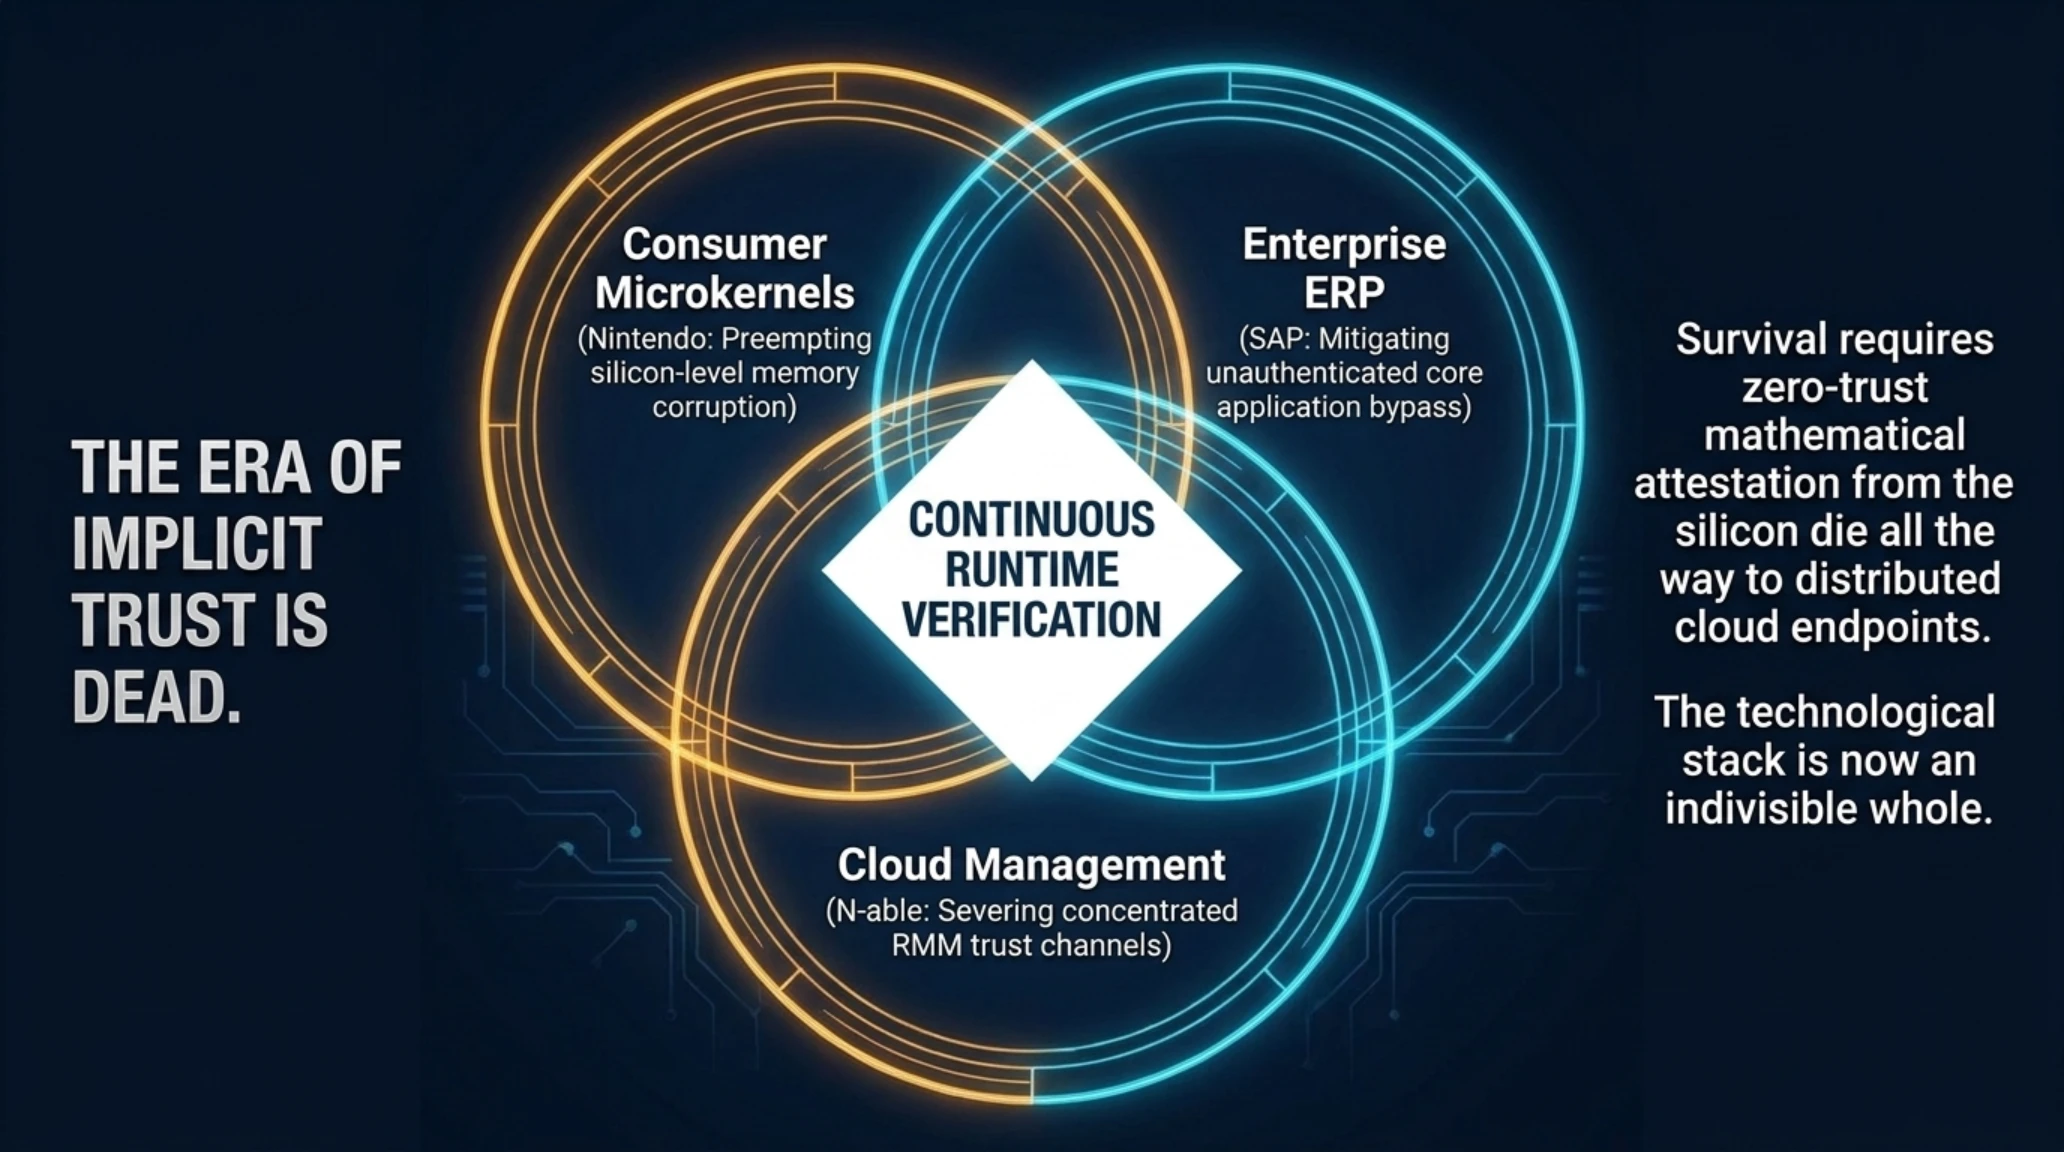
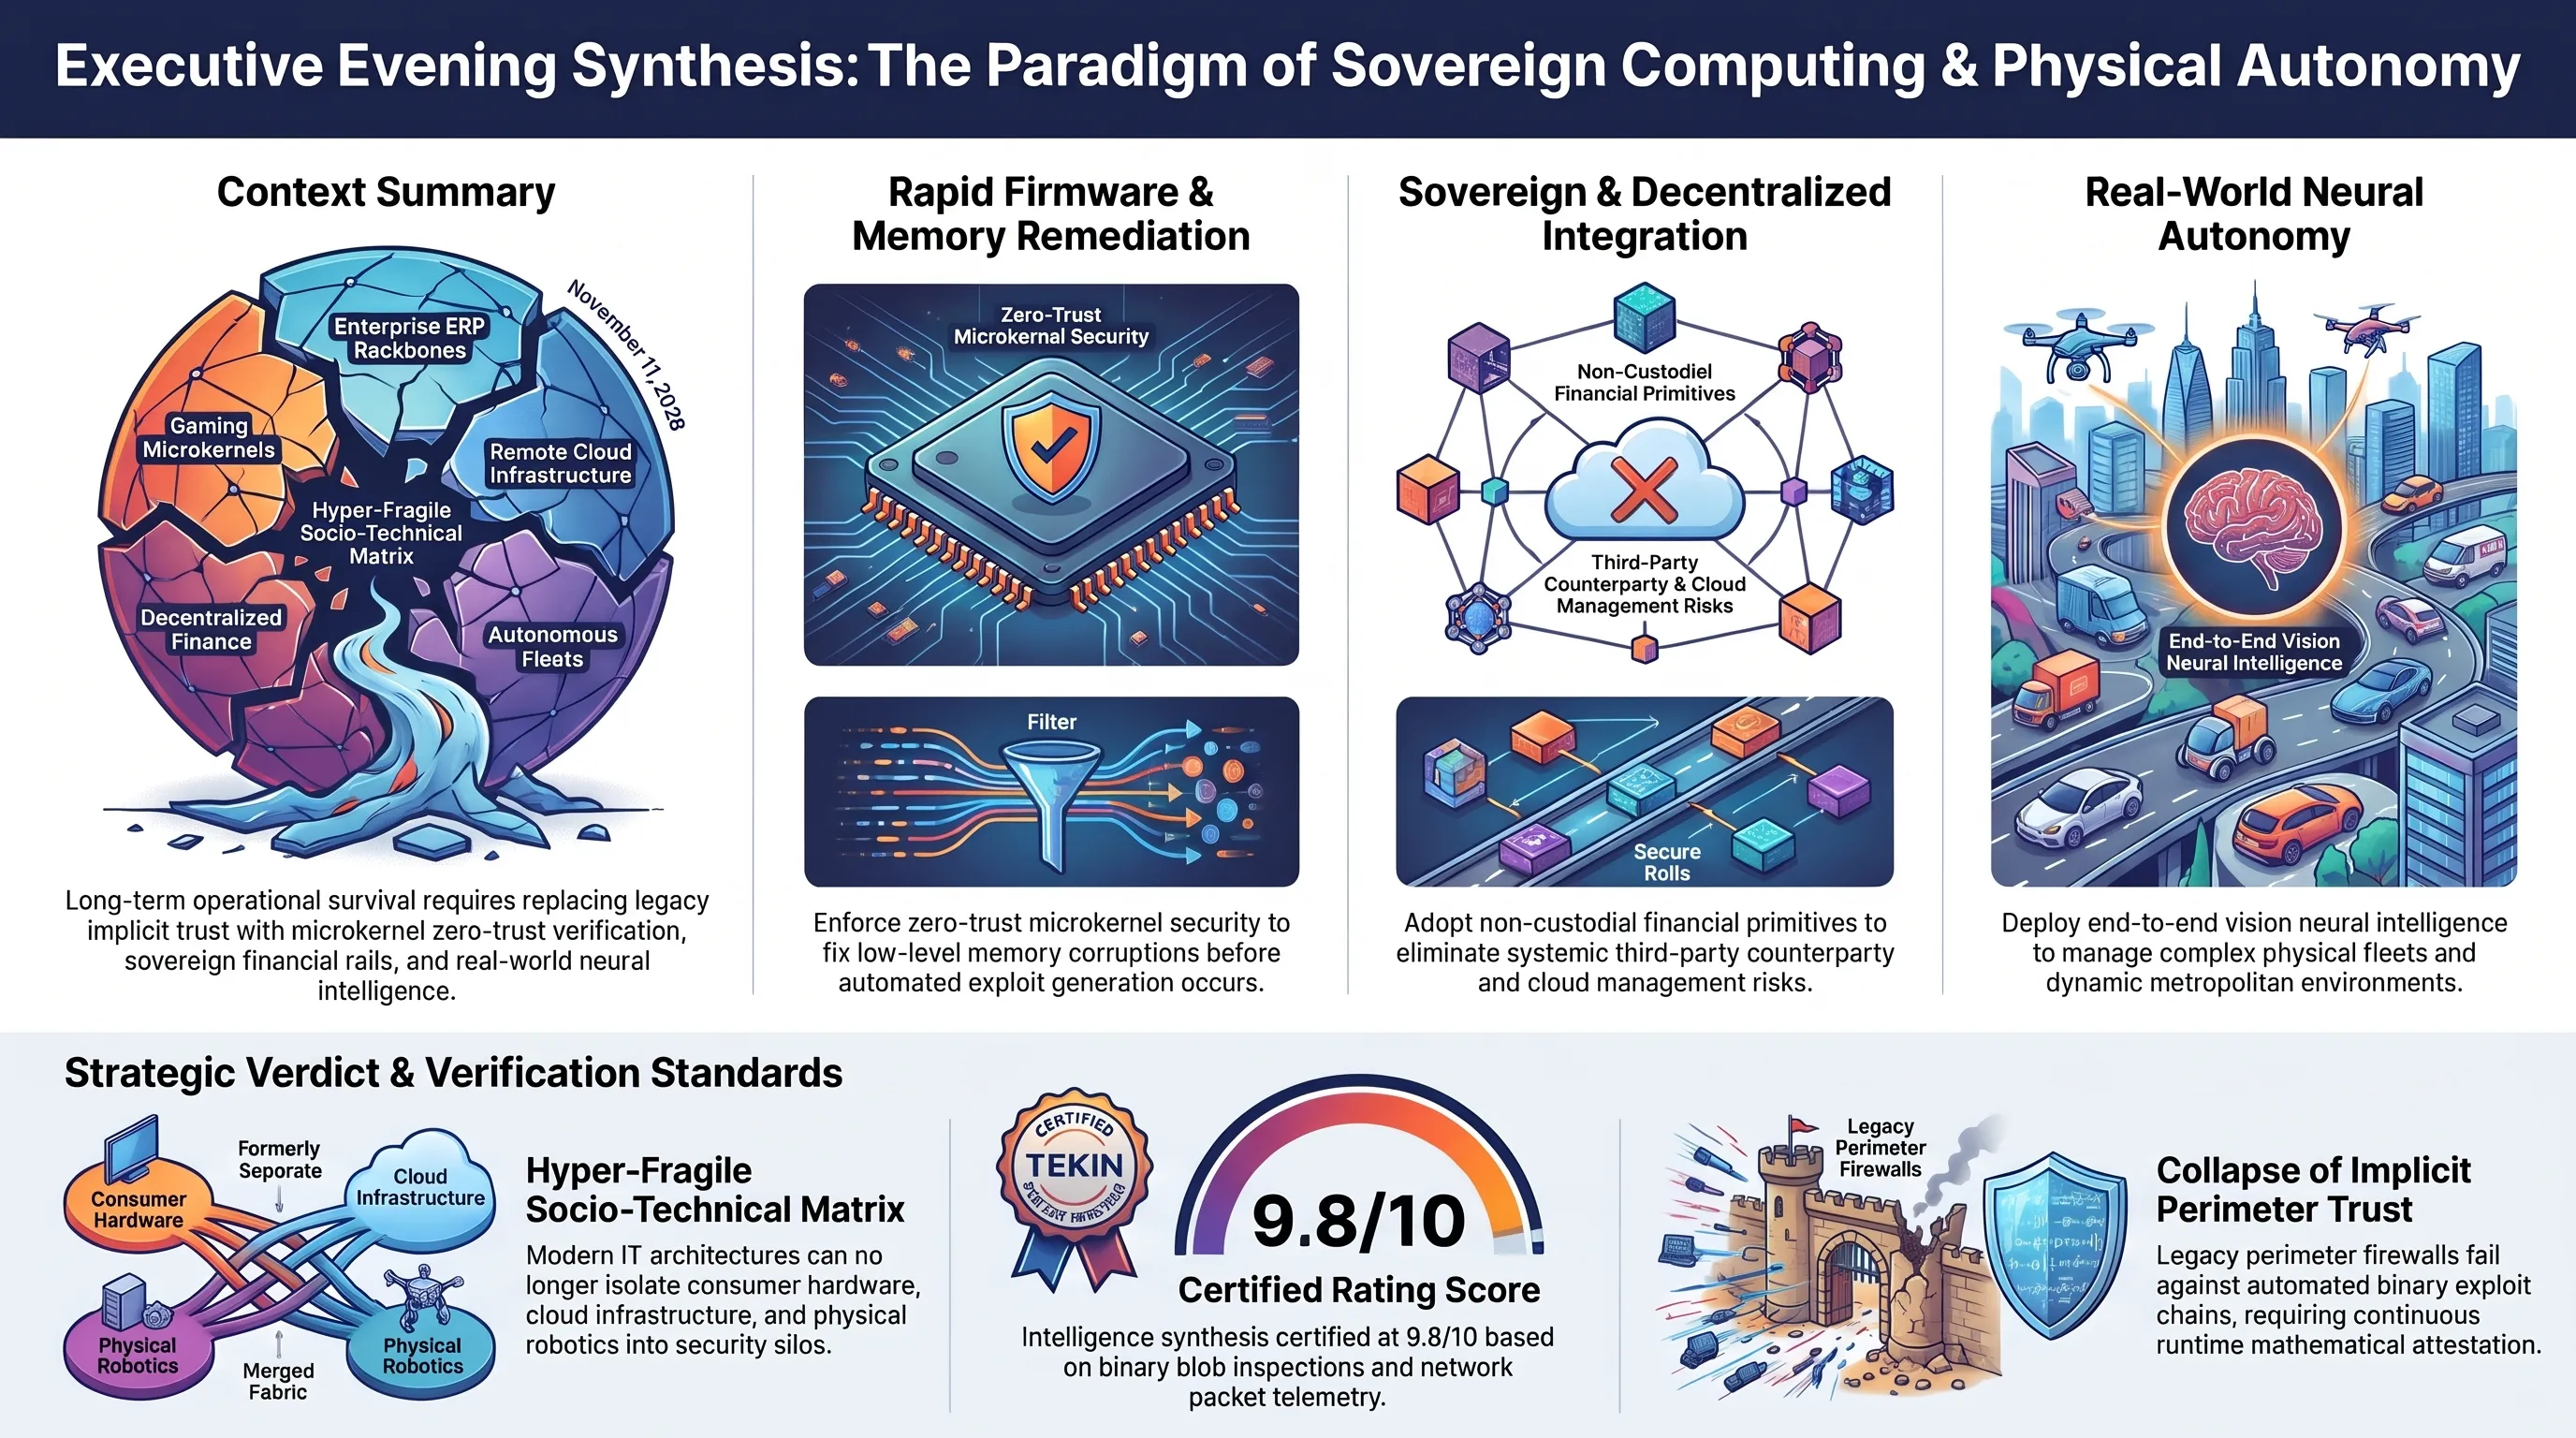
تكشف القراءة المتأنية لمجمل أحداث مساء 11 نوفمبر 2026 عن حقيقة هندسية بالغة الأهمية: تجاوز قطاع التكنولوجيا مرحلة الجزر المنعزلة ليدخل عصر الترابط الهيكلي الشامل. إن معالجة ثغرة في نظام ملفات منصة ألعاب ترفيهية تتبع نفس القواعد الصارمة التي تطبق لحماية خوادم تخطيط الموارد الكبرى، مما يؤكد أن حماية الذاكرة والعتاد باتت شرطاً وجودياً لكافة المنظومات الرقمية.
في الوقت ذاته، يبرهن الإغلاق السحابي الطارئ لمنصة N-able على خطورة الاعتماد الأعمى على الوسطاء الخارجيين في إدارة الشبكات. وفي مواجهة ذلك، يتسارع التوجه نحو السيادة الذاتية: محفظة تيليجرام تنفصل لتمنح المستخدمين مفاتيحهم المشفرة مباشرة، ومؤسسات وول ستريت تستوعب تقنيات التسوية اللامركزية، وتسلا تحرر المركبات من التدخل البشري لتقود ثورة التنقل الذاتي على أرض الواقع.
لوحة المؤشرات المالية وتوقعات النمو وتوزيع حصص السوق
| القطاع الاستراتيجي للسوق | حصة التدفقات المالية | المحرك الرئيسي للنمو في الربع الرابع 2026 |
|---|---|---|
| التمويل اللامركزي والوساطة المؤسسية للعملات | 45 بالمئة | إطلاق التداول الفوري في تشارلز شواب واستقلال تطبيق محفظة تيليجرام |
| أساطيل النقل الذاتي والرؤية الحاسوبية | 32 بالمئة | توسع أسطول روبوتاكسي تسلا عبر 275 ميلاً مربعاً في سان أنطونيو |
| تحصين خوادم ERP وأنظمة الإدارة عن بعد | 23 بالمئة | ترقيعات ثغرات SAP الحرجة 10.0 وعزل سلاسل إمداد منصات RMM |
تؤكد هذه التحولات المتسارعة أن أمن البنية التحتية لم يعد ترفاً ثانوياً، بل أصبح الركيزة الأساسية لاستمرارية الأعمال وتدفق رؤوس الأموال دولياً.
- سد ثغرات جيلبريك سويتش 2 مبكراً بالتزامن مع تفعيل إهداء الألعاب العائلي في متجر eShop.
- قرار حاسم من N-able بعزل السحابة فوراً لمنع وقوع كارثة فدية عالمية عبر سلاسل الإمداد.
- دمقرطة تداول الأسهم المرمزة والعملات الفورية عبر تطبيق تيليجرام ومؤسسة تشارلز شواب.
- خفض تكلفة رحلات النقل الحضري بنسبة 35% عبر أسطول روبوتاكسي تسلا في سان أنطونيو.
- خطورة بالغة لأربع ثغرات بدرجة 10.0 في خوادم SAP NetWeaver تهدد شركات فورتشن 500.
- تعطل تشغيلي واسع لآلاف شركات الدعم التقني جراء الإغلاق الطارئ لسحابة N-central.
- حصر ميزة إهداء الألعاب في نينتندو سويتش ضمن المجموعات العائلية المحددة بـ 8 أعضاء.
الحكم النهائي للتحرير وقائمة المصادر الرسمية المعتمدة
تلاقي أمن النواة الدقيقة مع الاقتصاد الذاتي الرقمي
تثبت وقائع مساء 11 نوفمبر 2026 أن البقاء والريادة يرتكزان على اعتماد التحقق الصارم في أدنى طبقات النظام، وتبني البنى المالية غير الاحتجازية، وتسخير الذكاء الاصطناعي لقيادة التحول الميداني.
- شبكة آي جي إن (IGN): التوثيق الفني لتحديث نينتندو 23.5.0 ومحددات الإهداء العائلي في متجر eShop
- ذا هاكر نيوز (The Hacker News): النشرة الأمنية لشركة SAP وتحليل 4 ثغرات بدرجة CVSS 10.0 في خوادم NetWeaver
- مركز باسشن زيرو (BastionZero): التقرير الجنائي لسلسلة ثغرات Able2Shell وقرار العزل السحابي لمنصة N-central
- منصة ديكريبت (Decrypt): إطلاق تطبيق محفظة تيليجرام المستقل غير الاحتجازي لتداول الأسهم المرمزة
- كريبتو سليت (CryptoSlate): تشارلز شواب تطلق التداول الفوري المباشر لعملات سولانا وأفالانش وتشينلينك
- منصة ماشابل (Mashable): التغطية الميدانية لانطلاق أسطول روبوتاكسي تسلا التجاري عبر 275 ميلاً مربعاً في تكساس
الأسئلة الشائعة والتحليلات الفنية المسائية
هل يمكن إهداء الألعاب لأي صديق في متجر eShop بعد تحديث نينتندو 23.5.0؟
لا؛ للحد من الاحتيال المالي وسرقة البطاقات، قصرت نينتندو ميزة الإهداء حصرياً على الأعضاء المشتركين في المجموعة العائلية (Family Group) بحد أقصى 8 حسابات مع تطابق عملة الحسابين، وتدخل حيز التنفيذ في 17 نوفمبر 2026.
لماذا حصلت ثغرات نظام SAP الأربع على أعلى تصنيف خطر CVSS 10.0؟
لأنها تتيح للمهاجمين تنفيذ تعليمات برمجية عن بُعد أو تجاوز التوثيق الرقمي لبروتوكول SAML 2.0 دون الحاجة لامتلاك اسم مستخدم أو كلمة مرور ودون أي تفاعل بشري، مما يمنح سيطرة إدارية مطلقة على خوادم NetWeaver.
ما هي ثغرات Able2Shell ولماذا أغلقت شركة N-able خوادمها السحابية؟
هي 33 ثغرة صفرية متسلسلة نُشرت علناً على غيت هاب تمكن من اختراق منصة N-central. وبما أن النظام يدير آلاف شبكات الشركات بصلاحيات عليا، أغلقت الشركة سحابتها فوراً لمنع تحول الثغرات إلى هجوم فدية واسع النطاق.
ما هو الفارق الجوهري بين تطبيق محفظة تيليجرام المستقل والبوت السابق داخل الدردشة؟
يعمل التطبيق الجديد كبرنامج مستقل للهواتف معتمداً على المصادقة البيومترية لتأمين المفاتيح داخل الشريحة المعزولة، ويتيح التداول على مدار الساعة للأسهم الأمريكية المرمزة وعقود المشتقات خارج بيئة تطبيق المحادثات.
ما هي العملات الرقمية المدعومة في منصة تشارلز شواب وما هي رسوم التداول؟
إلى جانب البيتكوين والإيثيريوم، أتاحت تشارلز شواب التداول الفوري المباشر لعملات سولانا (SOL) وأفالانش (AVAX) وتشينلينك (LINK) عبر منصة thinkorswim برسوم ثابتة تبلغ 0.75% وحفظ قانوني عبر شركة Paxos Trust.
ما هي المساحة المغطاة لخدمة روبوتاكسي تسلا في سان أنطونيو وما فرقها عن وايمو؟
تغطي الخدمة 275 ميلاً مربعاً في سان أنطونيو. وخلافاً لوايمو المعتمدة على مستشعرات الليدار والخرائط التفصيلية المسبقة، تعمل تسلا حصرياً عبر 8 كاميرات والشبكات العصبية العميقة للرؤية المباشرة.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين نايت 11 نوفمبر: تحديث سويتش 2، ثغرات SAP وروبوتاكسي تسلا