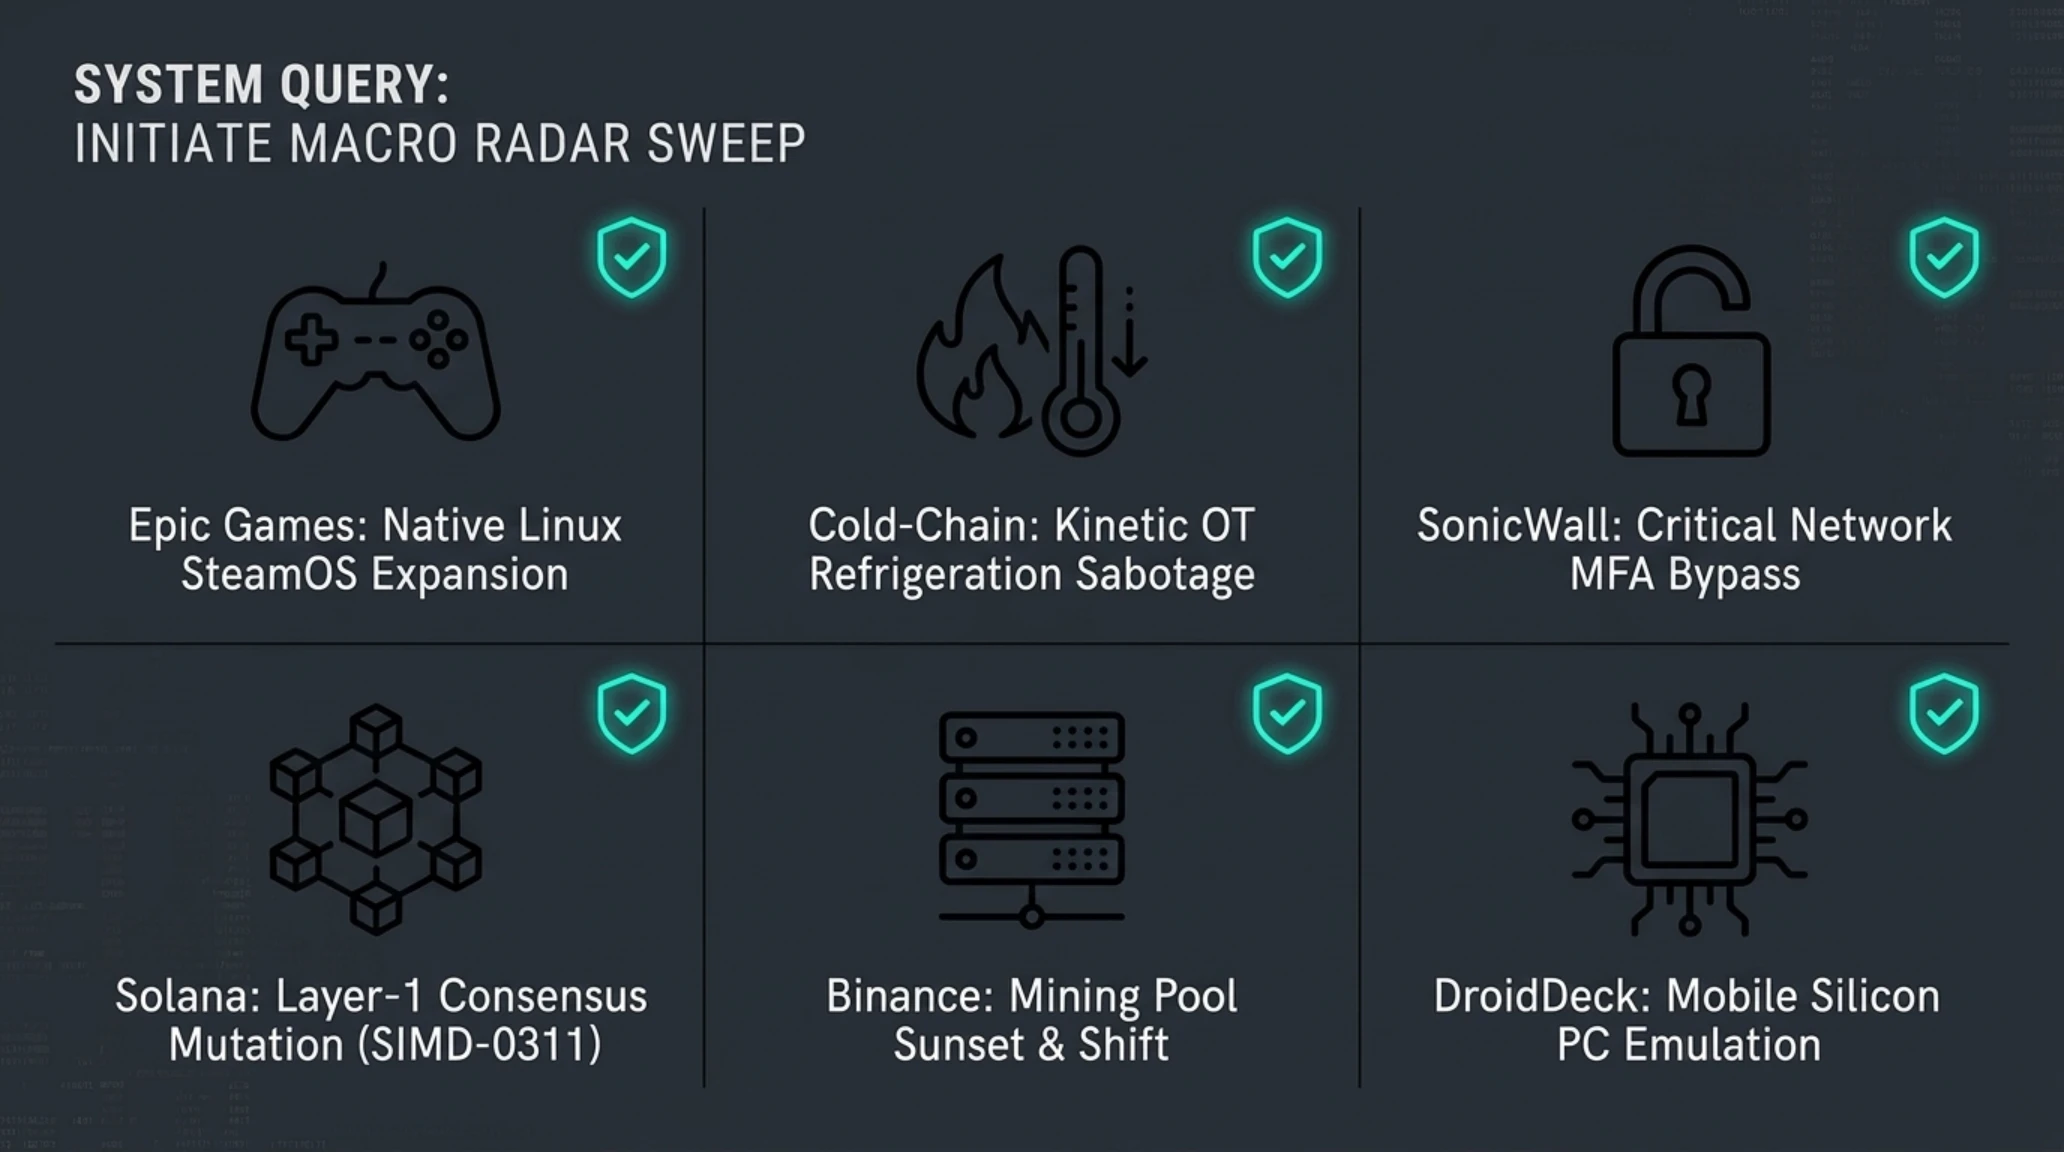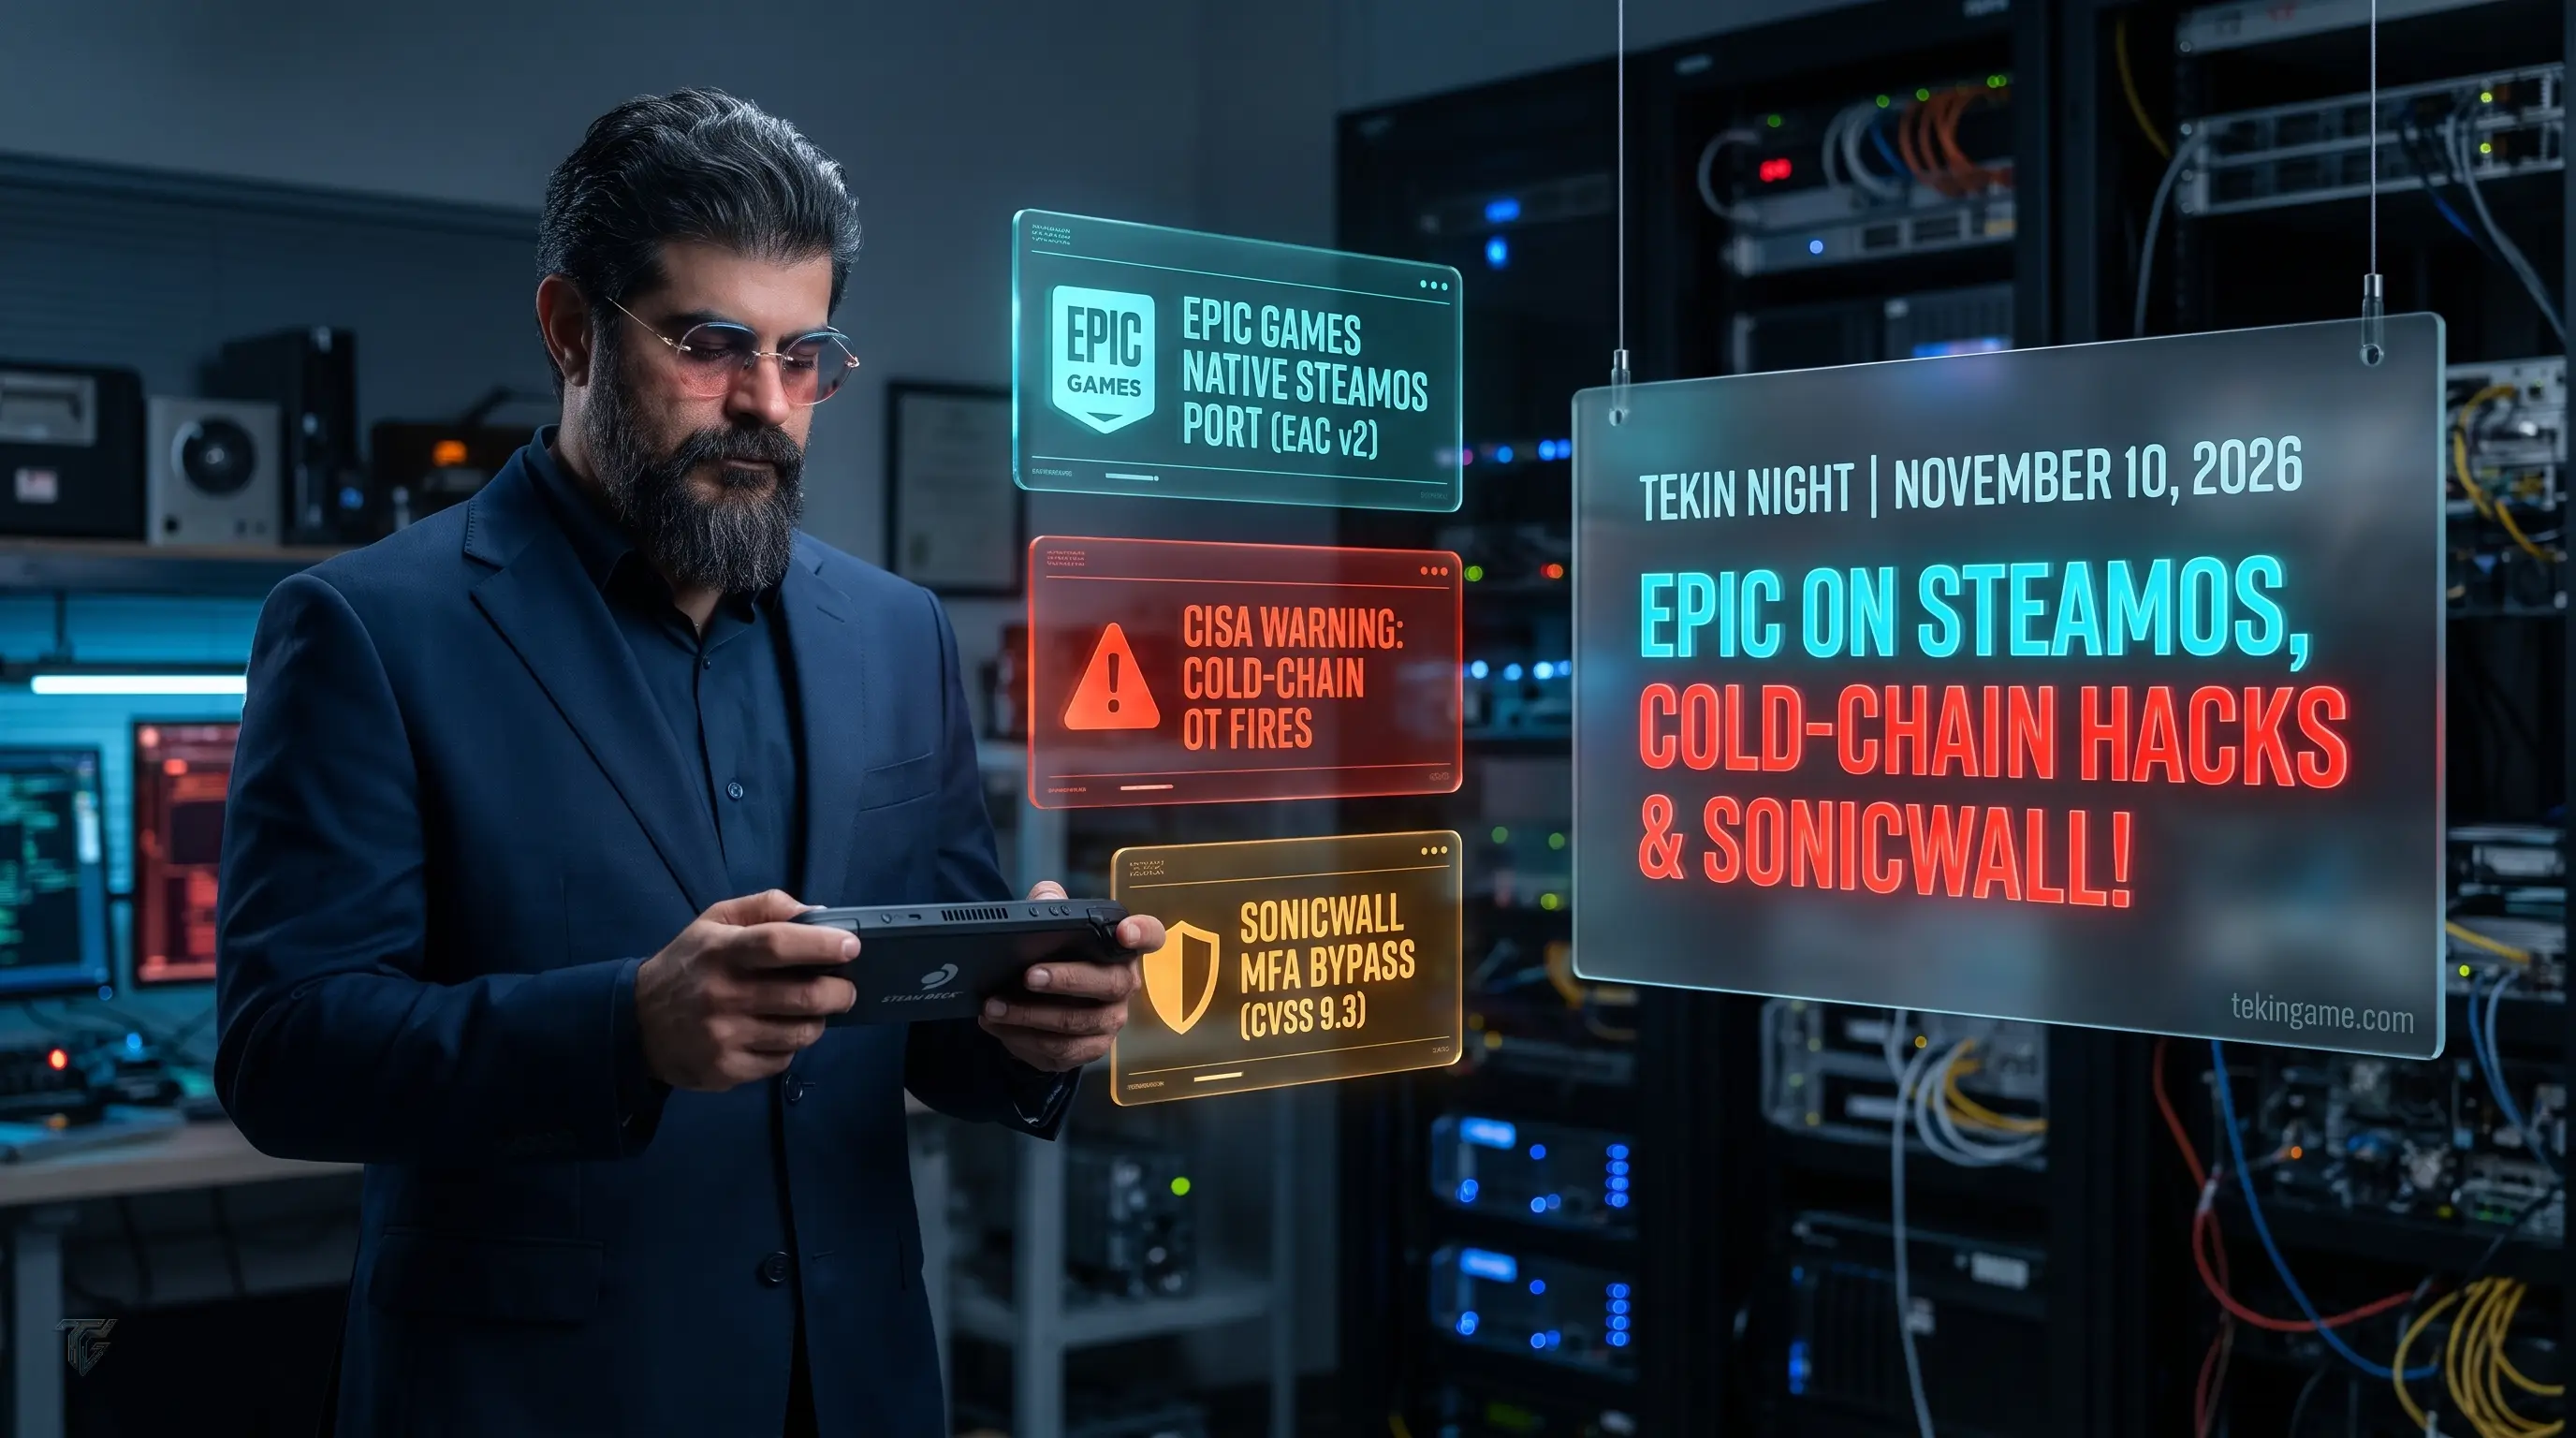
ملخص تيكين نايت لمساء 10 نوفمبر 2026: 1. إيبك جيمز تؤكد تطوير بورت أصلي لمشغلها على SteamOS ولينكس مع EAC v2؛ 2. تحذير طارئ من CISA وFBI حول اختراق وحدات التبريد الصناعي والتسبب بحرائق في الضواغط؛ 3. ثغرة حرجة بتقييم 9.3 في SonicWall لتجاوز التحقق الثنائي النصي؛ 4. مصادقو سولانا يقرون SIMD-0311 لإلغاء Durable Nonces بعد اختراق Drift بـ 270 مليون دولار؛ 5. إغلاق مجمع تعدين بينانس نهائيا؛ و6. محاكي DroidDeck يصل لمعالجات تنسور وإكسينوس.
تيكين تحليل | الإيجاز التنفيذي الاستراتيجي المسائي
يقف القادة التنفيذيون ومهندسو البنية التحتية الليلة أمام واقع تقني متسارع يعيد تعريف حدود السيادة الرقمية والحماية الفيزيائية. فمن كسر هيمنة نظام ويندوز على ألعاب الحواسب الشخصية لصالح توزيعات لينكس المحمولة، إلى تحويل وحدات التحكم في التبريد الصناعي إلى أدوات تخريب حركي قادرة على إشعال الحرائق وإتلاف الأغذية، تؤكد وقائع اليوم أن الأمن لم يعد مجرد جدار ناري برمجى، بل هو منظومة متكاملة من التحقق العتادي والعزل الصارم.
ومع تمدد سلاسل الإمداد نحو بيئات الحوسبة الطرفية المستقلة وشبكات البلوكتشين اللامركزية، تتلاشى الحدود التقليدية بين أمن البرمجيات وسلامة المنشآت الحيوية. إن القرارات الهندسية التي اتخذتها الشركات العالمية هذا المساء تعكس بوضوح أن التنازل عن معايير السيادة والاستقلالية يفرض كلفة باهظة تمس الأصول الاستراتيجية والموثوقية المؤسسية في آن واحد.
الرؤية الاستراتيجية // 6 محاور جوهرية في إيجاز المساء
١. إيبك جيمز تؤكد رسمياً تطوير بورت أصلي لمنصة SteamOS وتوزيعات لينكس
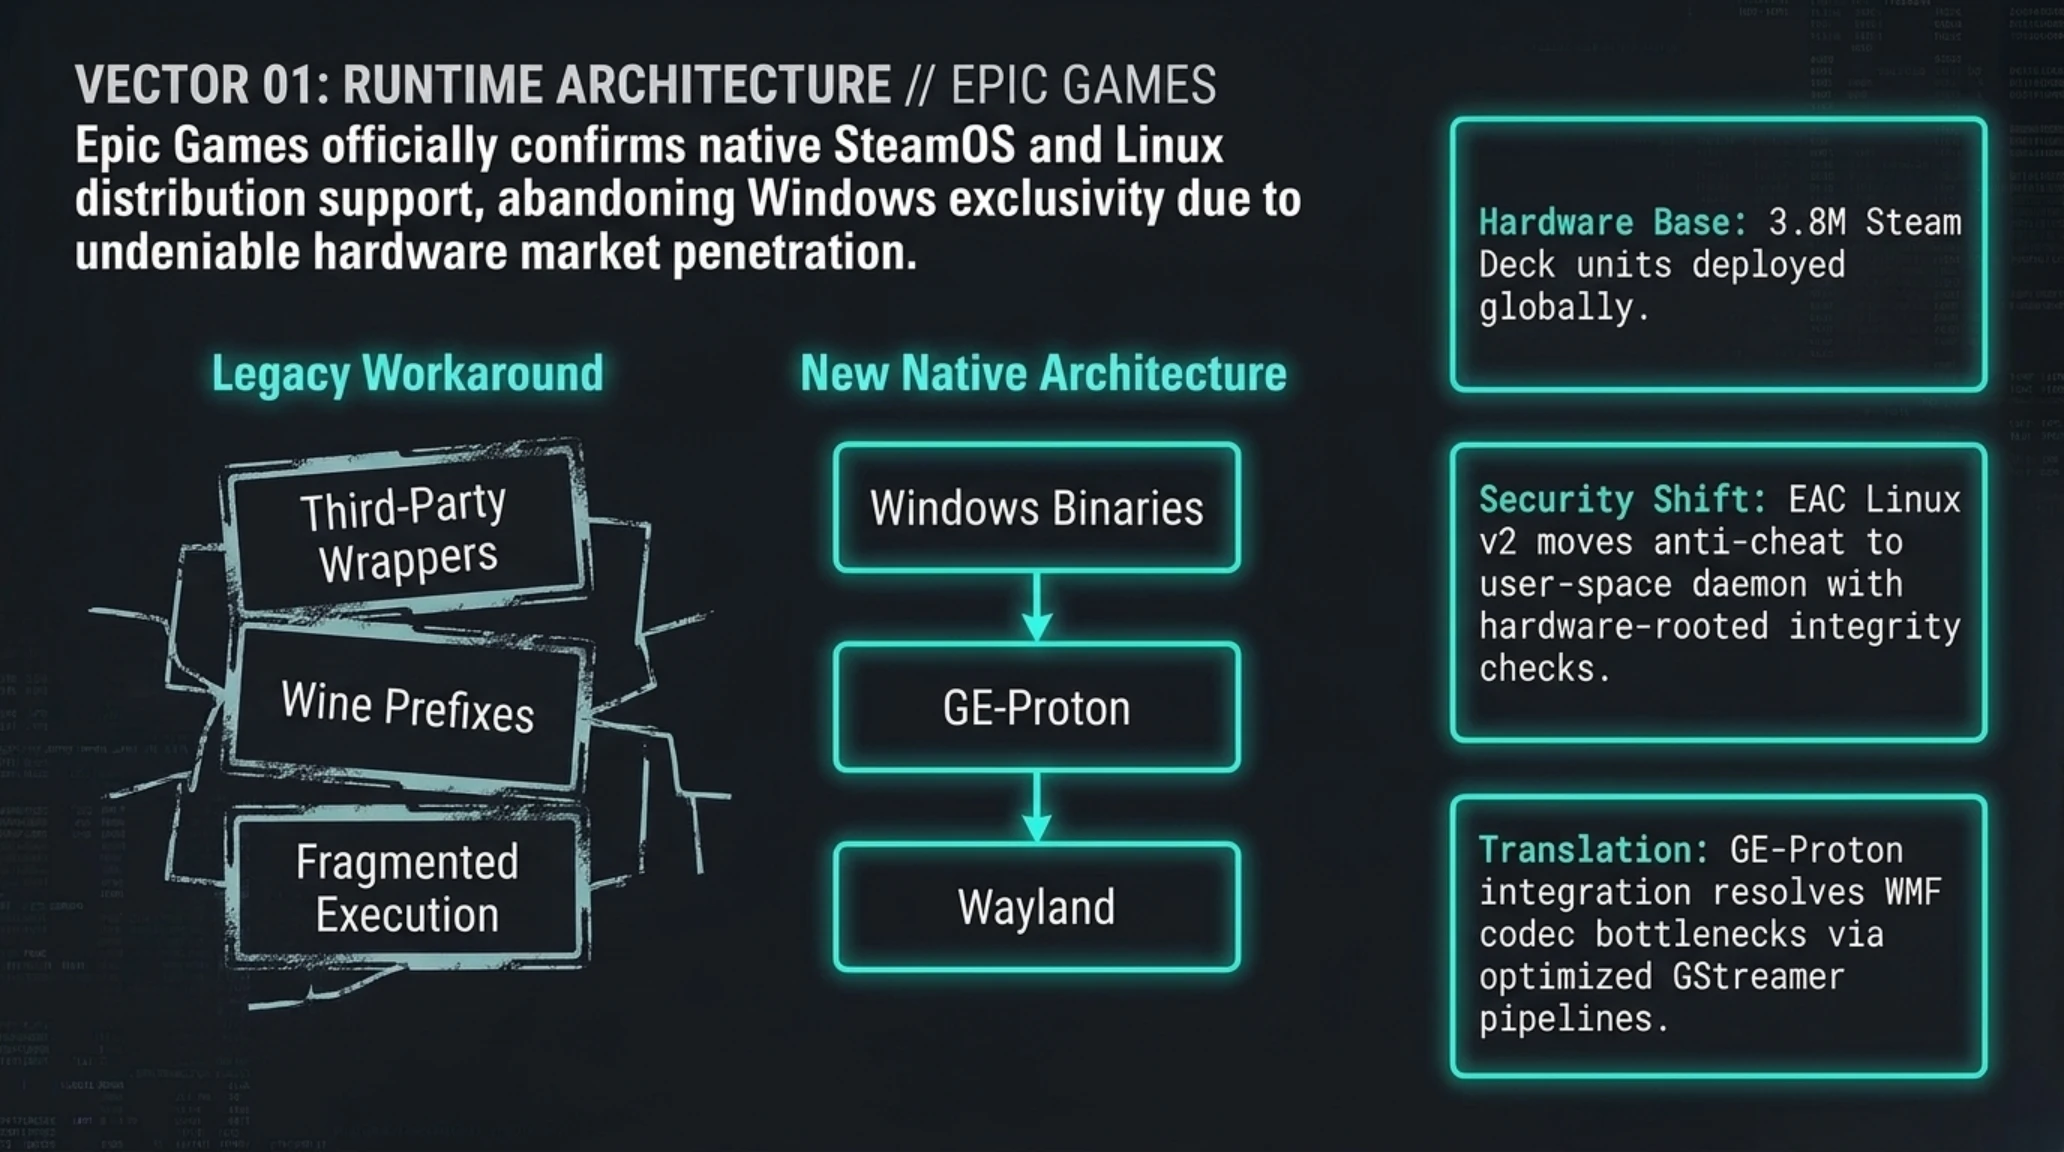
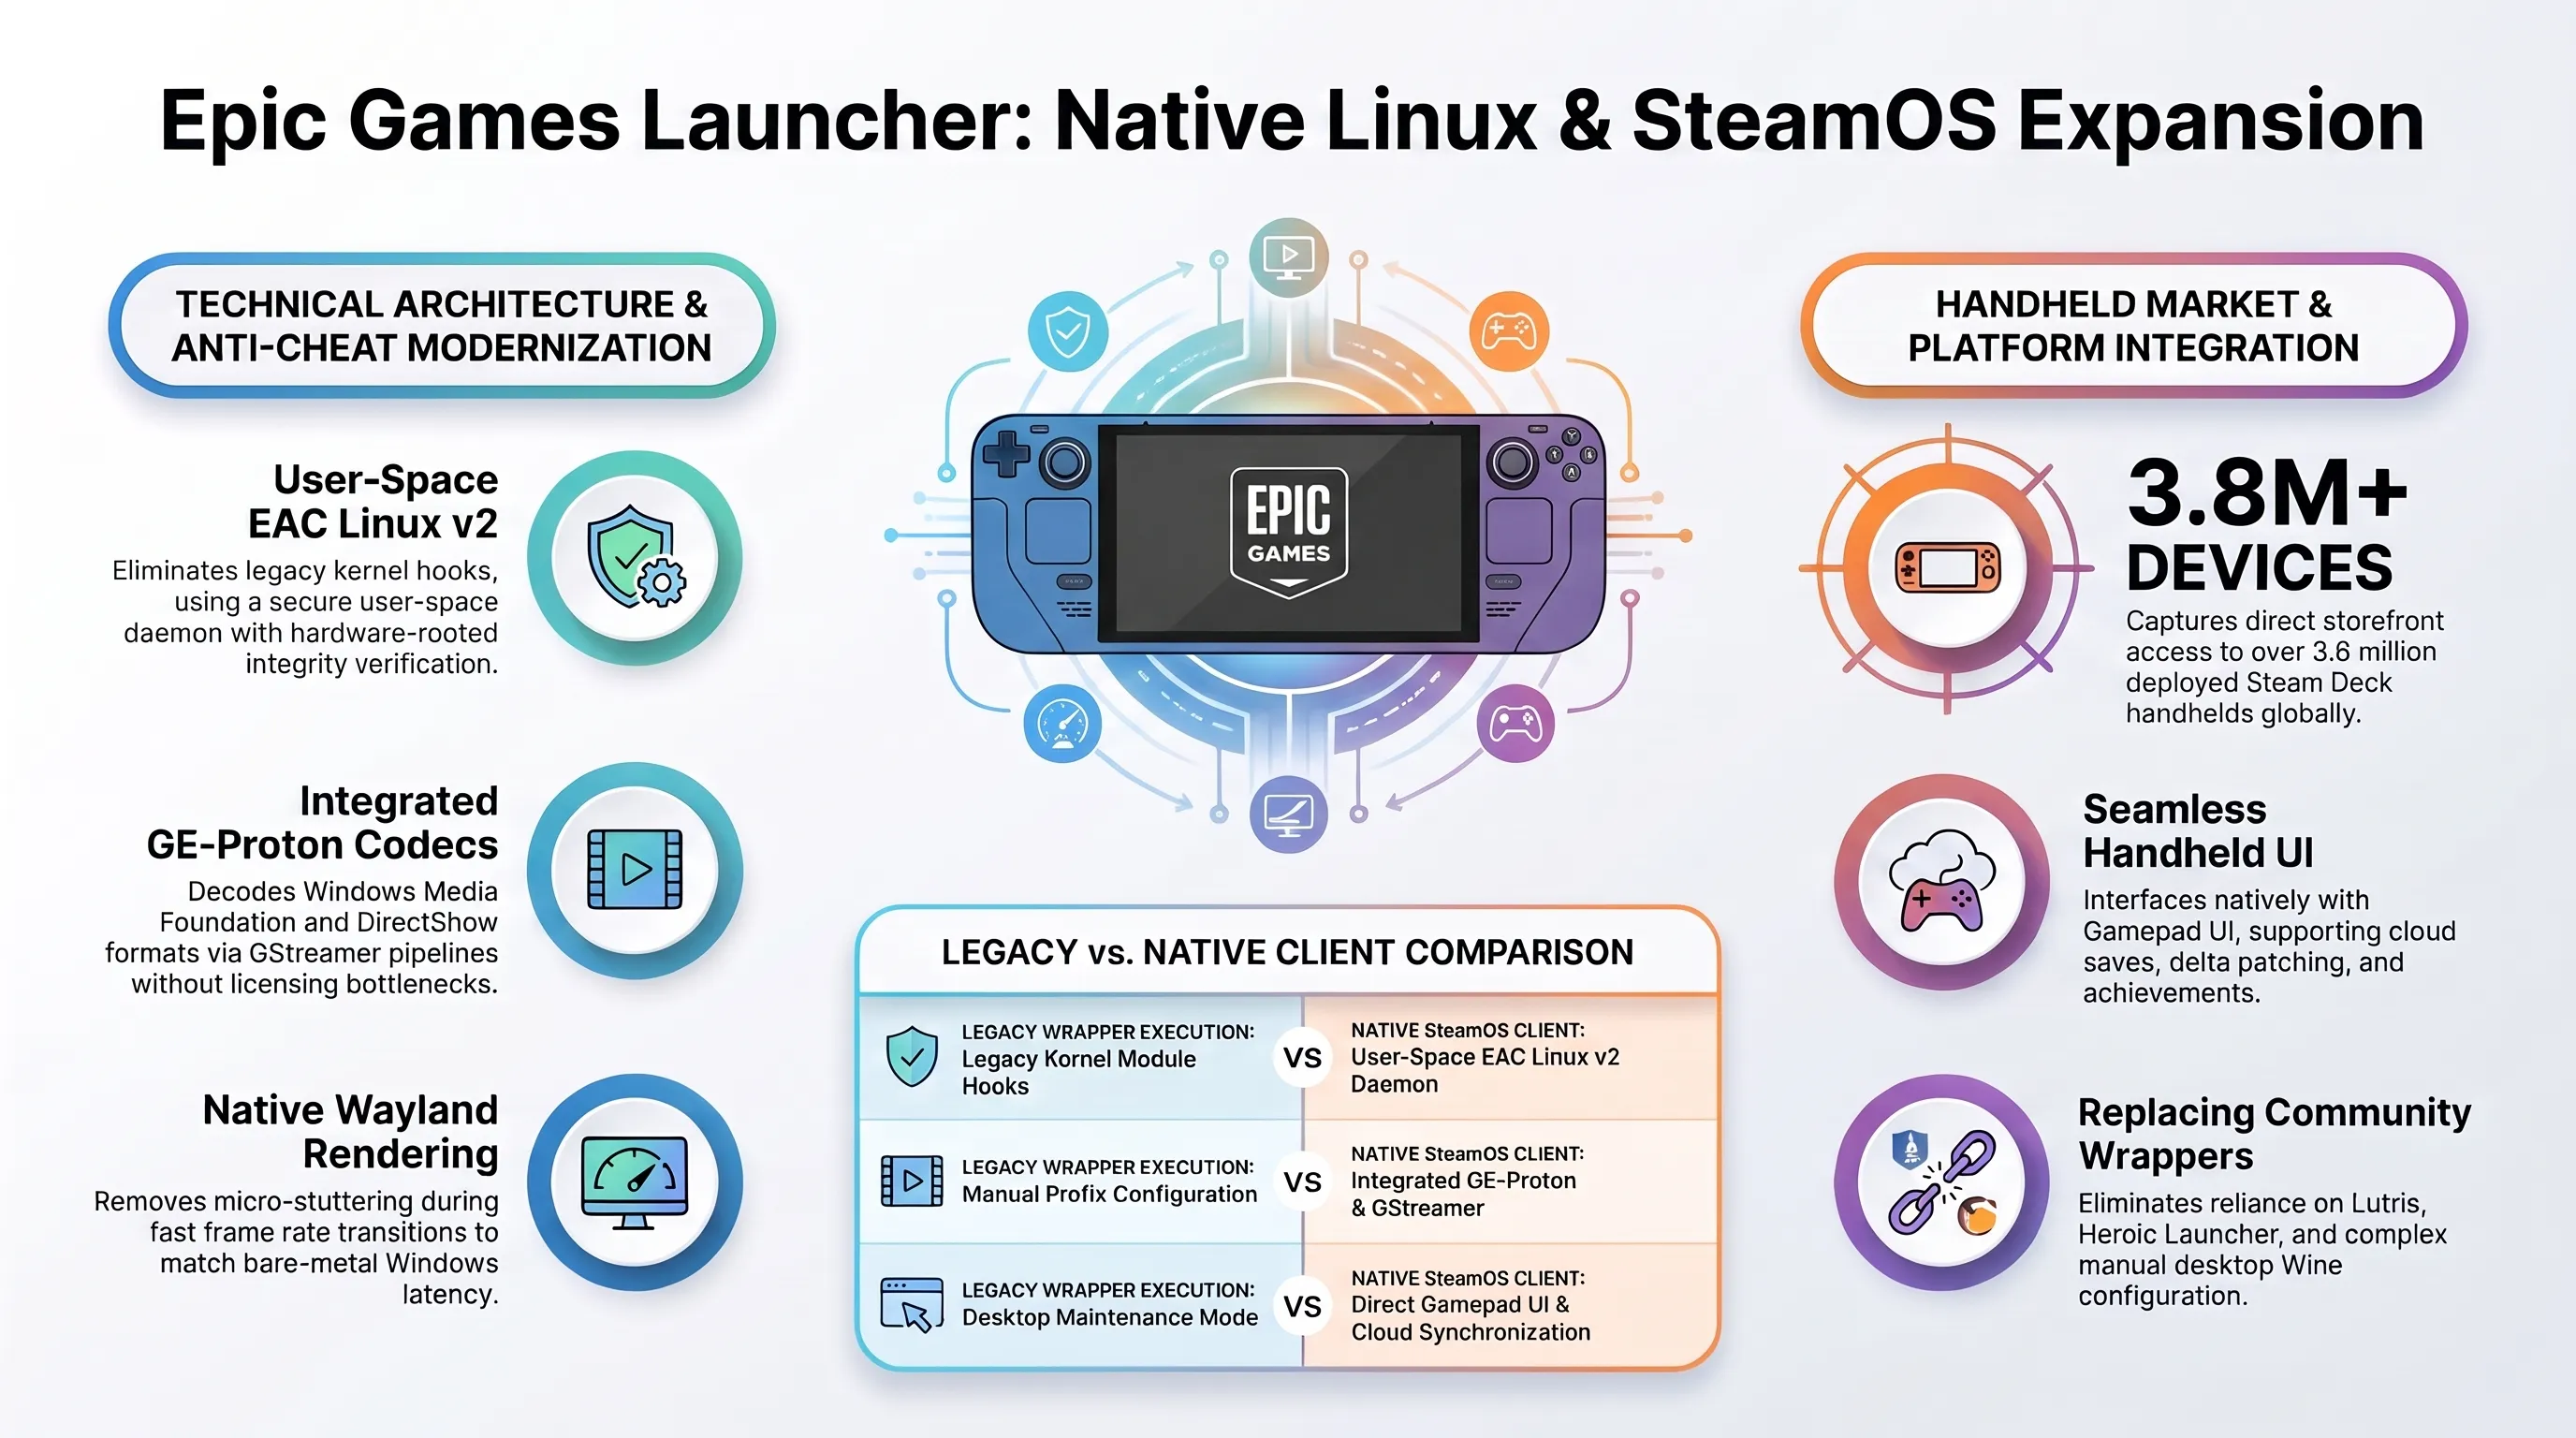
في تطور مفصلي يمثل تحولاً جوهرياً في سوق الحواسب المحمولة المخصصة للألعاب والمنظومات المعتمدة على نواة لينكس، أكد جيك جونز (Jake Jones)، مدير الاتصالات الأول في شركة إيبك جيمز (Epic Games)، في مقابلة حصرية مع منصة GamingOnLinux التحليلية، أن الشركة تعمل بنشاط على تطوير كليانت أصلي وبورت هندسي متكامل لمشغل Epic Games Launcher ليعمل مباشرة فوق نظام التشغيل SteamOS والتوزيعات الرائدة مثل فيدورا (Fedora) وكاشي (CachyOS) وبازيت (Bazzite). يضع هذا الإعلان الرسمي حداً لسنوات من التردد والمعاناة التي عاشها مجتمع اللاعبين في تشغيل مكتباتهم عبر برمجيات وسيطة غير رسمية مثل Heroic أو Lutris.
وفقاً للتفاصيل الهندسية المفصح عنها، سيعتمد المشغل الجديد بصورة مباشرة على حزم تشغيل GE-Proton المدمجة لتشغيل عناوين ويندوز دون الحاجة إلى ولوج المستخدمين إلى بيئة سطح المكتب المعقدة. وسيدعم المشغل واجهة التحكم التفاعلية المخصصة لأجهزة الألعاب المحمولة (Gamepad UI)، مع توفير مزامنة سحابية تلقائية لملفات الحفظ (Cloud Saves)، وتحديثات تفاضلية في الخلفية، وتفعيل كامل لنظام الإنجازات والمكافآت الرقمية داخل البيئة الأصلية للجهاز.
أما النقطة الهندسية الأكثر حساسية في تصريحات جونز، فتتعلق بالتعاون المباشر بين مهندسي إيبك ومطوري نواة نظام فالف لإعادة هيكلة منظومة مكافحة الغش الشهيرة Easy Anti-Cheat (EAC). حيث صُممت النسخة المحدثة EAC Linux v2 لتعمل كخدمة آمنة على مستوى المستخدم دون الحاجة إلى امتيازات النواة الحساسة (Kernel Level)، مما يتيح تشغيل ألعاب تنافسية جماعية كبرى مثل فورتنايت (Fortnite) وفول غايز (Fall Guys) على ستيم دك بكفاءة عالية وبدون التعرض للحظر العشوائي.
وعلى المستوى التقني العميق، يحل دمج طبقة GE-Proton (التي طورها المبرمج الشهير GloriousEggroll) أزمة التوافق التاريخية مع ترميزات الوسائط الاحتكارية. فالمشاهد السينمائية المشفرة بصيغ Windows Media Foundation باتت تعمل بسلاسة عبر مكتبات GStreamer مفتوحة المصدر دون قيود ترخيص تجارية. كما أن الانتقال إلى خوادم العرض Wayland يضمن إلغاء التقطعات الدقيقة وتطابق زمن الاستجابة مع بيئة ويندوز الصرفة.
ومن منظور استراتيجي، يمثل تراجع إيبك عن حصرية بيئة ويندوز استجابة حتمية للانتشار الهائل لحواسب الألعاب المحمولة، حيث تجاوزت مبيعات جهاز Steam Deck حاجز ۳.۸ مليون وحدة نشطة حول العالم، بالتزامن مع إطلاق شركات كبرى مثل لينوفو وأسوس أجهزة تعتمد على توزيعات لينكس المخصصة. لقد أدركت إيبك أن الامتناع عن توفير بورت رسمي يعني خسارة ملايين الدولارات من مبيعات المتجر الرقمي لصالح فالف، مما دفعها لبناء هذا التحالف الهندسي المرن.
أبعاد الأهمية // الدلالات الاستراتيجية للتحول نحو أنظمة لينكس المحمولة
ويشير الخبراء إلى أن هذا التحرك سيسرع من انتقال مطوري محرك Unreal Engine 5 نحو اعتماد بيئات لينكس كمنصات اختبار أولية ومباشرة، مما يقلص زمن تصدير وتدقيق الألعاب لكافة المنصات وينهي الحاجة إلى صيانة محطات عمل مزدوجة الإقلاع.
إن ترسيخ SteamOS كنظام تشغيل قياسي لأجهزة الترفيه التفاعلي المحمولة يفتح الباب أمام شركات التصنيع المستقلة لتقديم بدائل تجارية متحررة من تكاليف ترخيص مايكروسوفت الباهظة، مما يعيد تشكيل خارطة الحوسبة الشخصية للسنوات القادمة.
٢. تحذير استخباراتي أمريكي مشترك؛ قراصنة يستهدفون أنظمة التبريد الصناعية مسببين حرائق وتلف المخزون
في تحذير أمني فيدرالي عاجل صدر مساء الثلاثاء، دقت وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) ومكتب التحقيقات الفيدرالي (FBI) ناقوس الخطر إزاء موجة من الهجمات السيبرانية المنظمة التي تستهدف وحدات التبريد الصناعي والتجاري في منشآت حيوية عبر أمريكا الشمالية. وتشمل الأهداف مخازن التبريد الاستراتيجية، ومستودعات الإمداد الدوائي، ومراكز تخزين بلازما الدم، وشبكات توزيع الأغذية المركزية.
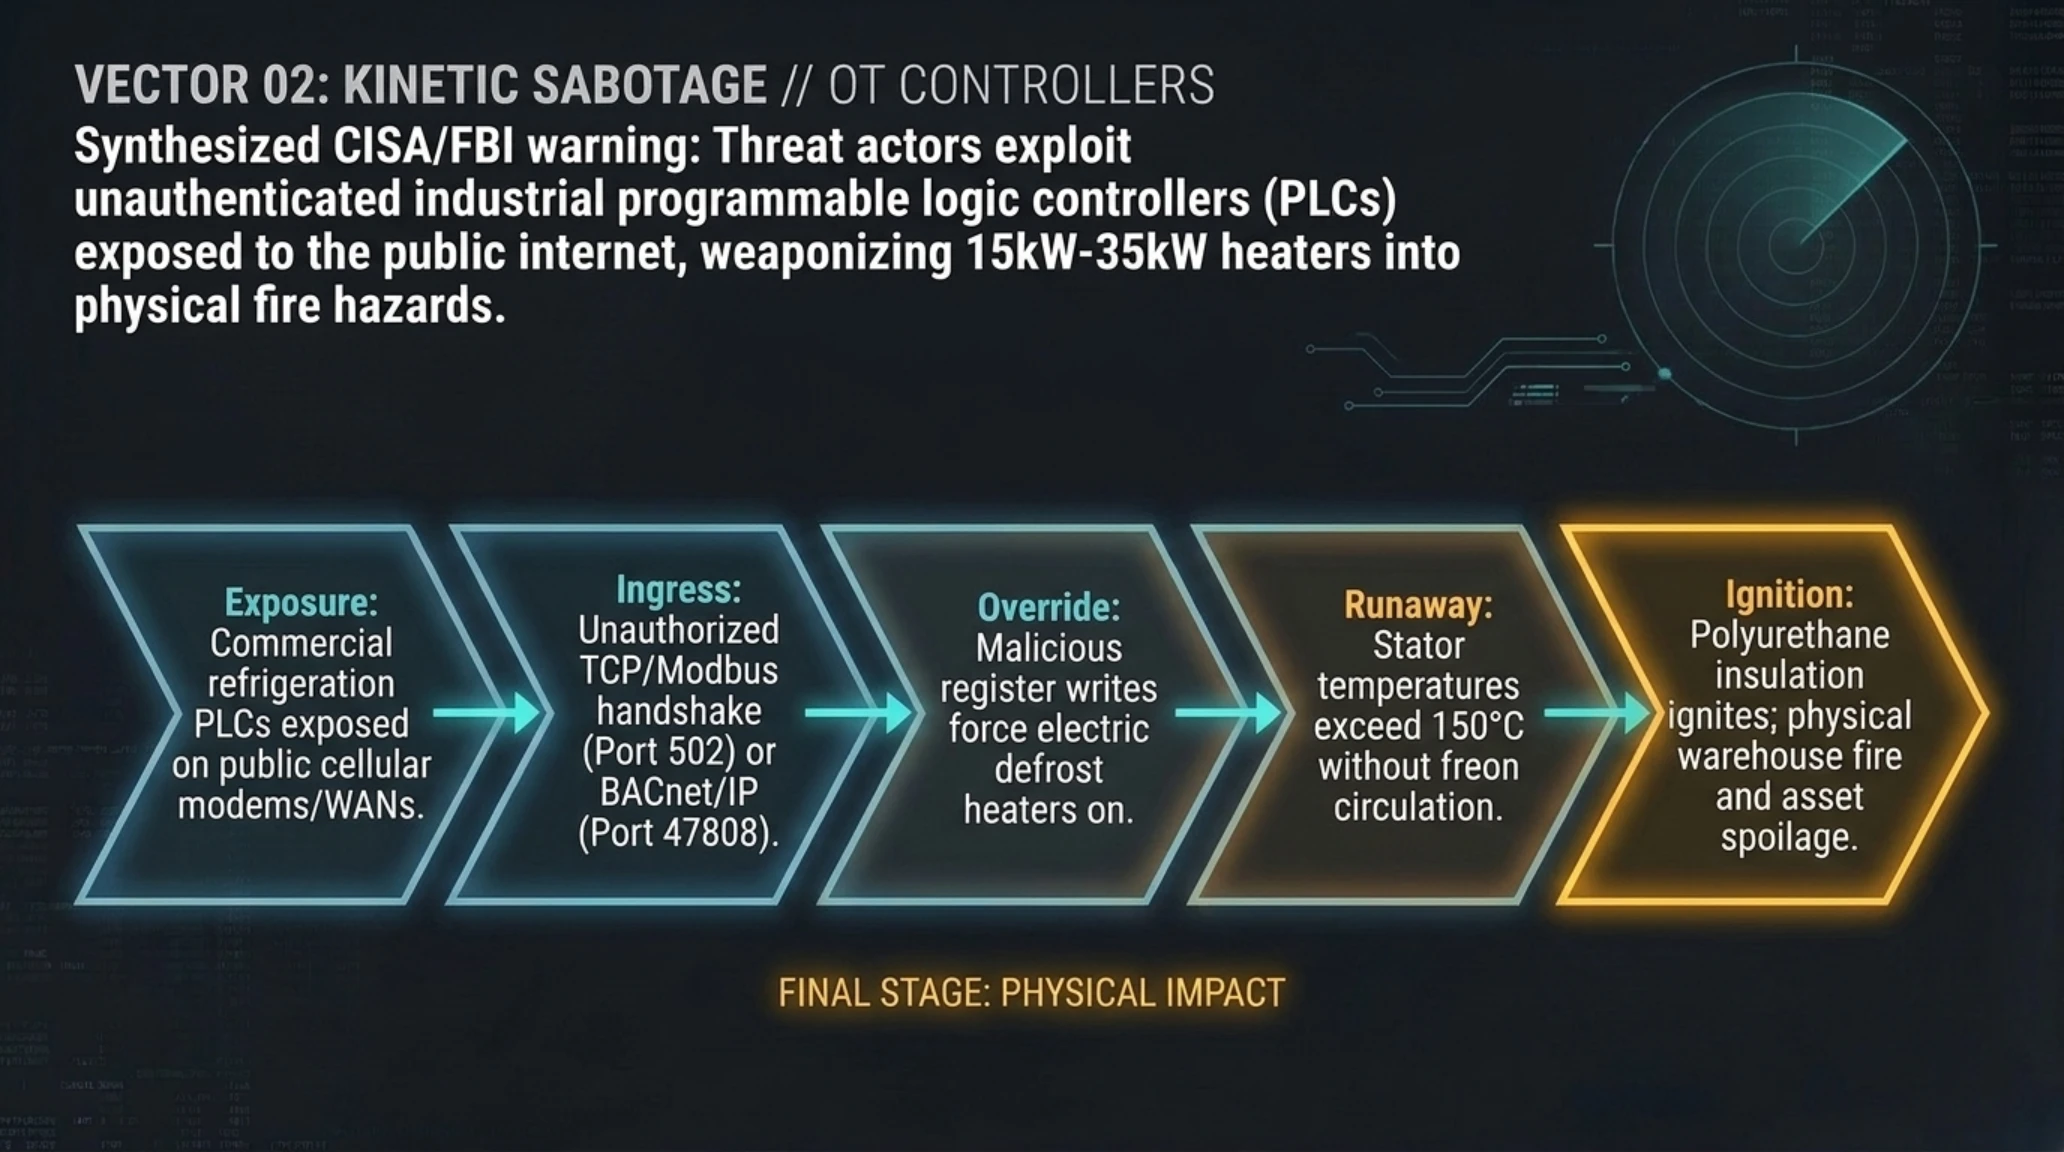
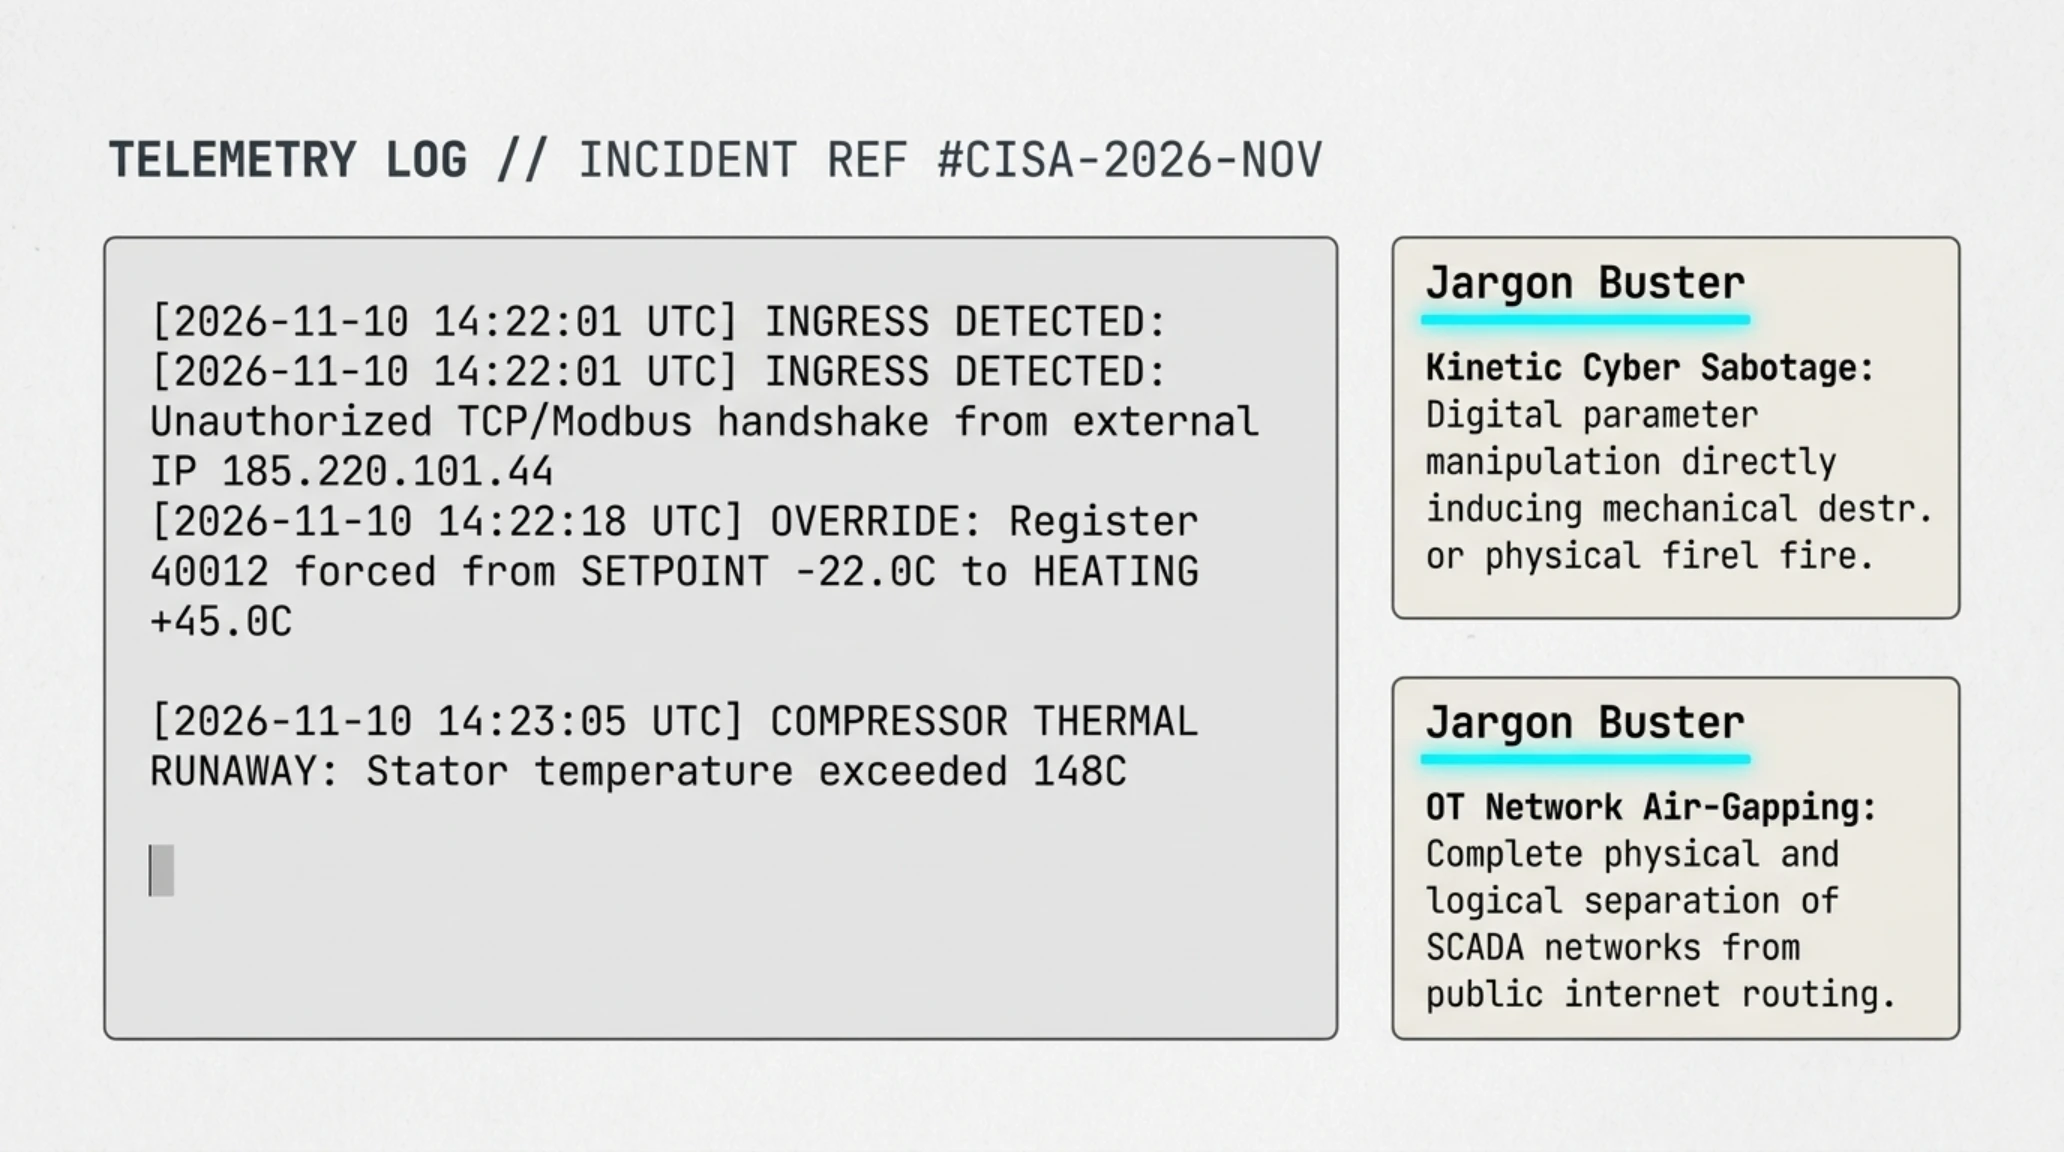
وأظهرت التحقيقات الجنائية الرقمية أن المهاجمين يستغلون ثغرات وانعدام عزل وحدات التحكم المنطقية القابلة للبرمجة (PLCs) وبوابات المراقبة والتحكم الإشرافي (SCADA) المتصلة مباشرة بشبكة الإنترنت دون بوابات مصادقة. حيث يقوم المخترقون بتعديل سجلات التشغيل رقمياً لتعطيل دورات التبريد وفي الوقت ذاته إجبار عناصر التسخين الكهربائي المخصصة لإذابة الجليد (Defrost Heaters) على العمل بأقصى طاقة وبشكل مستمر، مما يقود إلى ارتفاع حراري مفرط واشتعال ضواغط التبريد واندلاع حرائق كارثية وتلف ملايين الأطنان من المخزون الحيوي.
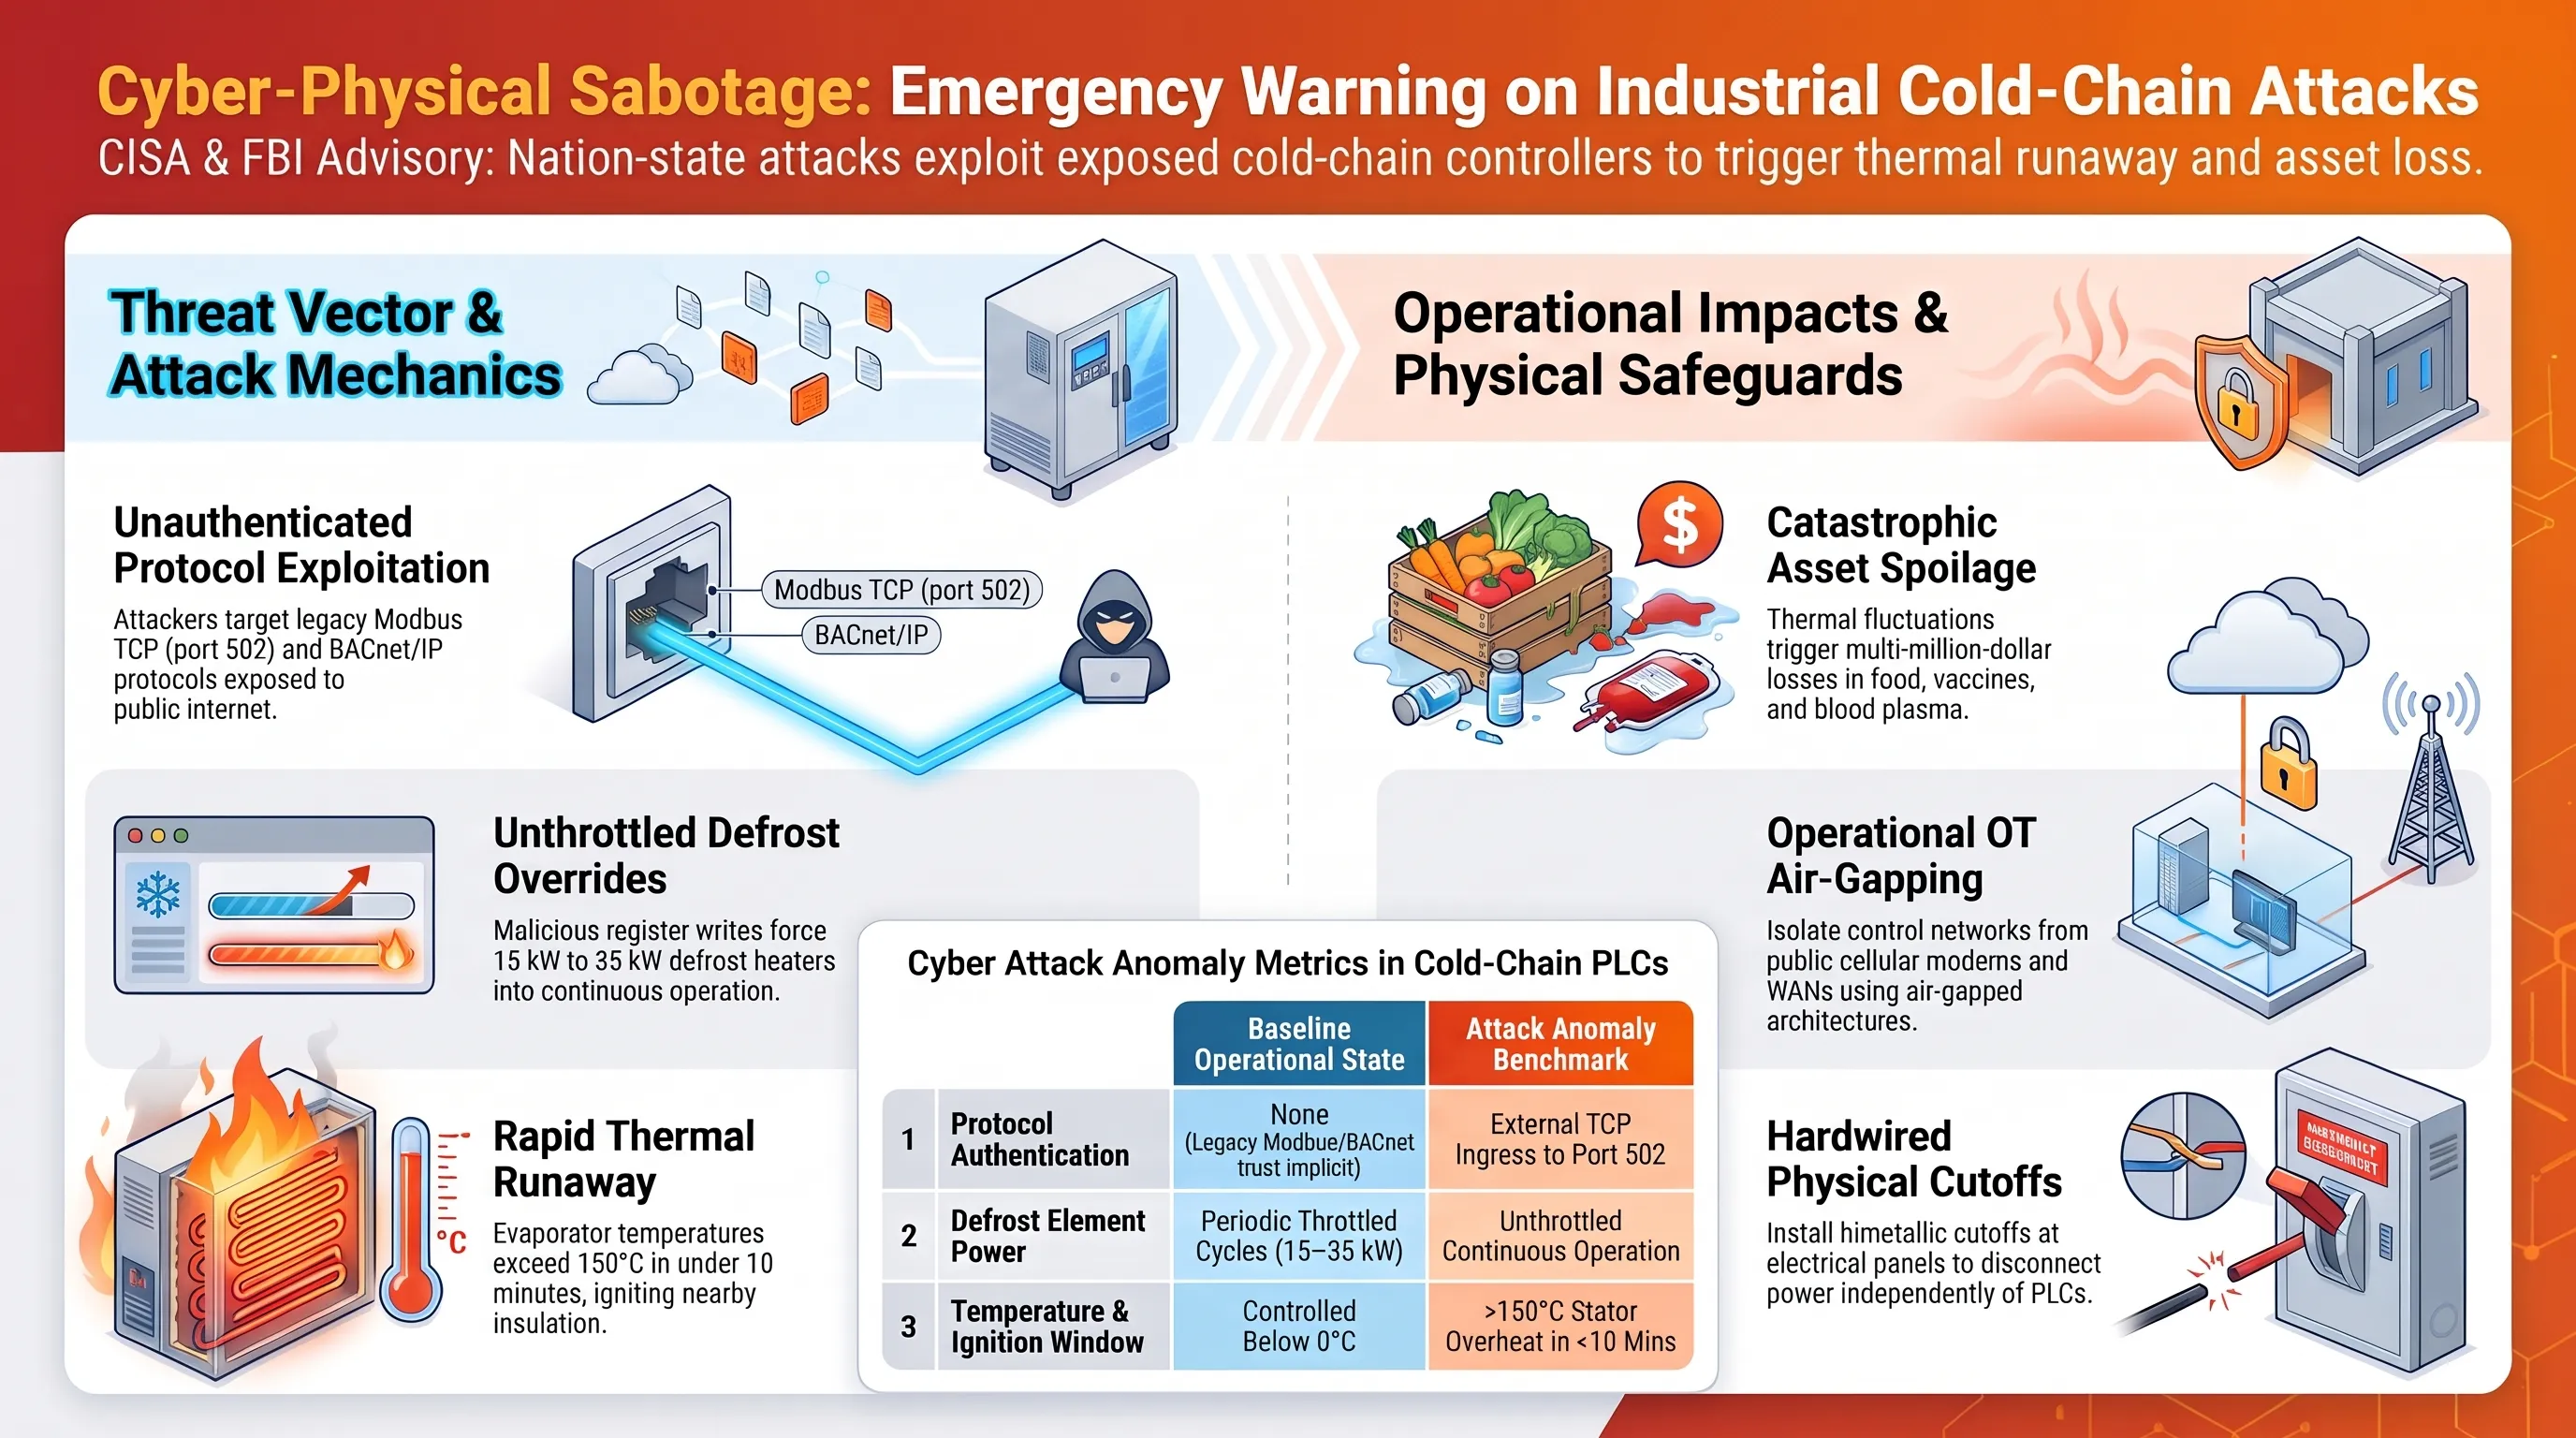
وترجع معظم الإصابات المسجلة إلى قيام مقاولين محليين بربط وحدات التحكم بأجهزة مودم خلوية أو شبكات فرعية غير معزولة لتسهيل المتابعة عن بعد، دون تغيير كلمات المرور الافتراضية أو تفعيل جدران حماية صناعية. وقد مكن هذا الإهمال التشغيلي جهات التهديد من تنفيذ أوامر تدميرية مبرمجة تستهدف عشرات المستودعات في لحظة واحدة.
وتكشف البيانات الميدانية أن المهاجمين يستغلون الغياب التام لآليات التشفير والتحقق الرقمي في البروتوكولات الصناعية التقليدية مثل Modbus TCP العامل عبر المنفذ 502 وبروتوكول BACnet/IP عبر المنفذ 47808. ونظراً لأن هذه البروتوكولات التاريخية تثق بكل حزمة واردة، يستطيع أي متسلل قادر على إرسال حزم TCP التلاعب بملفات التحكم وإلغاء حدود الأمان دون الحاجة لإدخال أي بيانات اعتماد رسمية.
وعندما تستمر عناصر التسخين الصناعية ذات القدرة العالية (التي تتراوح بين 15 إلى 35 كيلوواط) في العمل لساعات متواصلة مع توقف دورة غاز الفريون، تتجاوز درجات الحرارة حاجز 150 درجة مئوية. وفي العديد من الحوادث المفحوصة، أدى ذلك إلى اشتعال رغوة البولي يوريثان العازلة المحيطة بأنابيب التبريد، مما تسبب في احتراق أسقف المستودعات بالكامل قبل وصول فرق الدفاع المدني.
شاشة العمليات السيبرانية والقياس عن بعد // سجل الحادثة CISA-2026-NOV
وتؤكد سجلات القياس عن بعد أن الفارق الزمني بين بداية التلاعب بالسجلات الرقمية واشتعال النيران الميكانيكية في محركات الضواغط لا يتعدى عشر دقائق، مما يجعل التدخل اليدوي المتأخر عاجزاً عن تفادي الخسائر دون وجود قواطع حرارية كهروميكانيكية مستقلة تماماً عن البرمجيات.
ولا تقتصر التداعيات على خسارة المعدات المحترقة فحسب؛ ففي قطاع الأدوية واللقاحات الحيوية، يؤدي ارتفاع درجة الحرارة لدرجات طفيفة فوق الصفر المئوي إلى تدمير التركيبات الجزيئية للعقاقير، مما يفرض إتلاف شحنات استراتيجية بمليارات الدولارات بموجب اللوائح الصحية الصارمة.
قاموس مصطلحات تيكين التقنية // مفاهيم الأمن التشغيلي الأساسية
وتحث الوكالات الأمنية مشغلي المرافق اللوجستية على المبادرة الفورية بإجراء عمليات مسح شاملة للأصول الصناعية، وفصل شبكات التحكم عن عناوين IP العامة، وتثبيت آليات قطع حرارية ثنائية المعدن تفصل الطاقة ميكانيكياً عند استشعار الخطر.
يعكس هذا التحذير القاطع واقعاً جديداً في الصراعات المعاصرة؛ حيث تحولت الثغرات الرقمية إلى أسلحة حركية قادرة على شل سلاسل الإمداد وإلحاق خسائر اقتصادية تعادل نتائج الاستهداف العسكري المباشر.
وبات واجباً على الإدارات التنفيذية إدراج أمن التكنولوجيا التشغيلية (OT) ضمن أولويات الحوكمة الكبرى، مع فرض رقابة صارمة على المقاولين الخارجيين وإخضاع كافة بوابات التحكم للتدقيق الدوري المستمر.
يوضح المقطع المرئي التوثيقي محاكاة مخبرية لكيفية تسبب التلاعب عن بعد بسجلات وحدات التحكم في إشعال ضواغط التبريد الصناعي واحتراق المستودعات خلال دقائق معدودة.
٣. ثغرة أمنية حرجة في بوابات SonicWall تتيح للمهاجمين تجاوز التحقق الثنائي والتسلل للشبكات
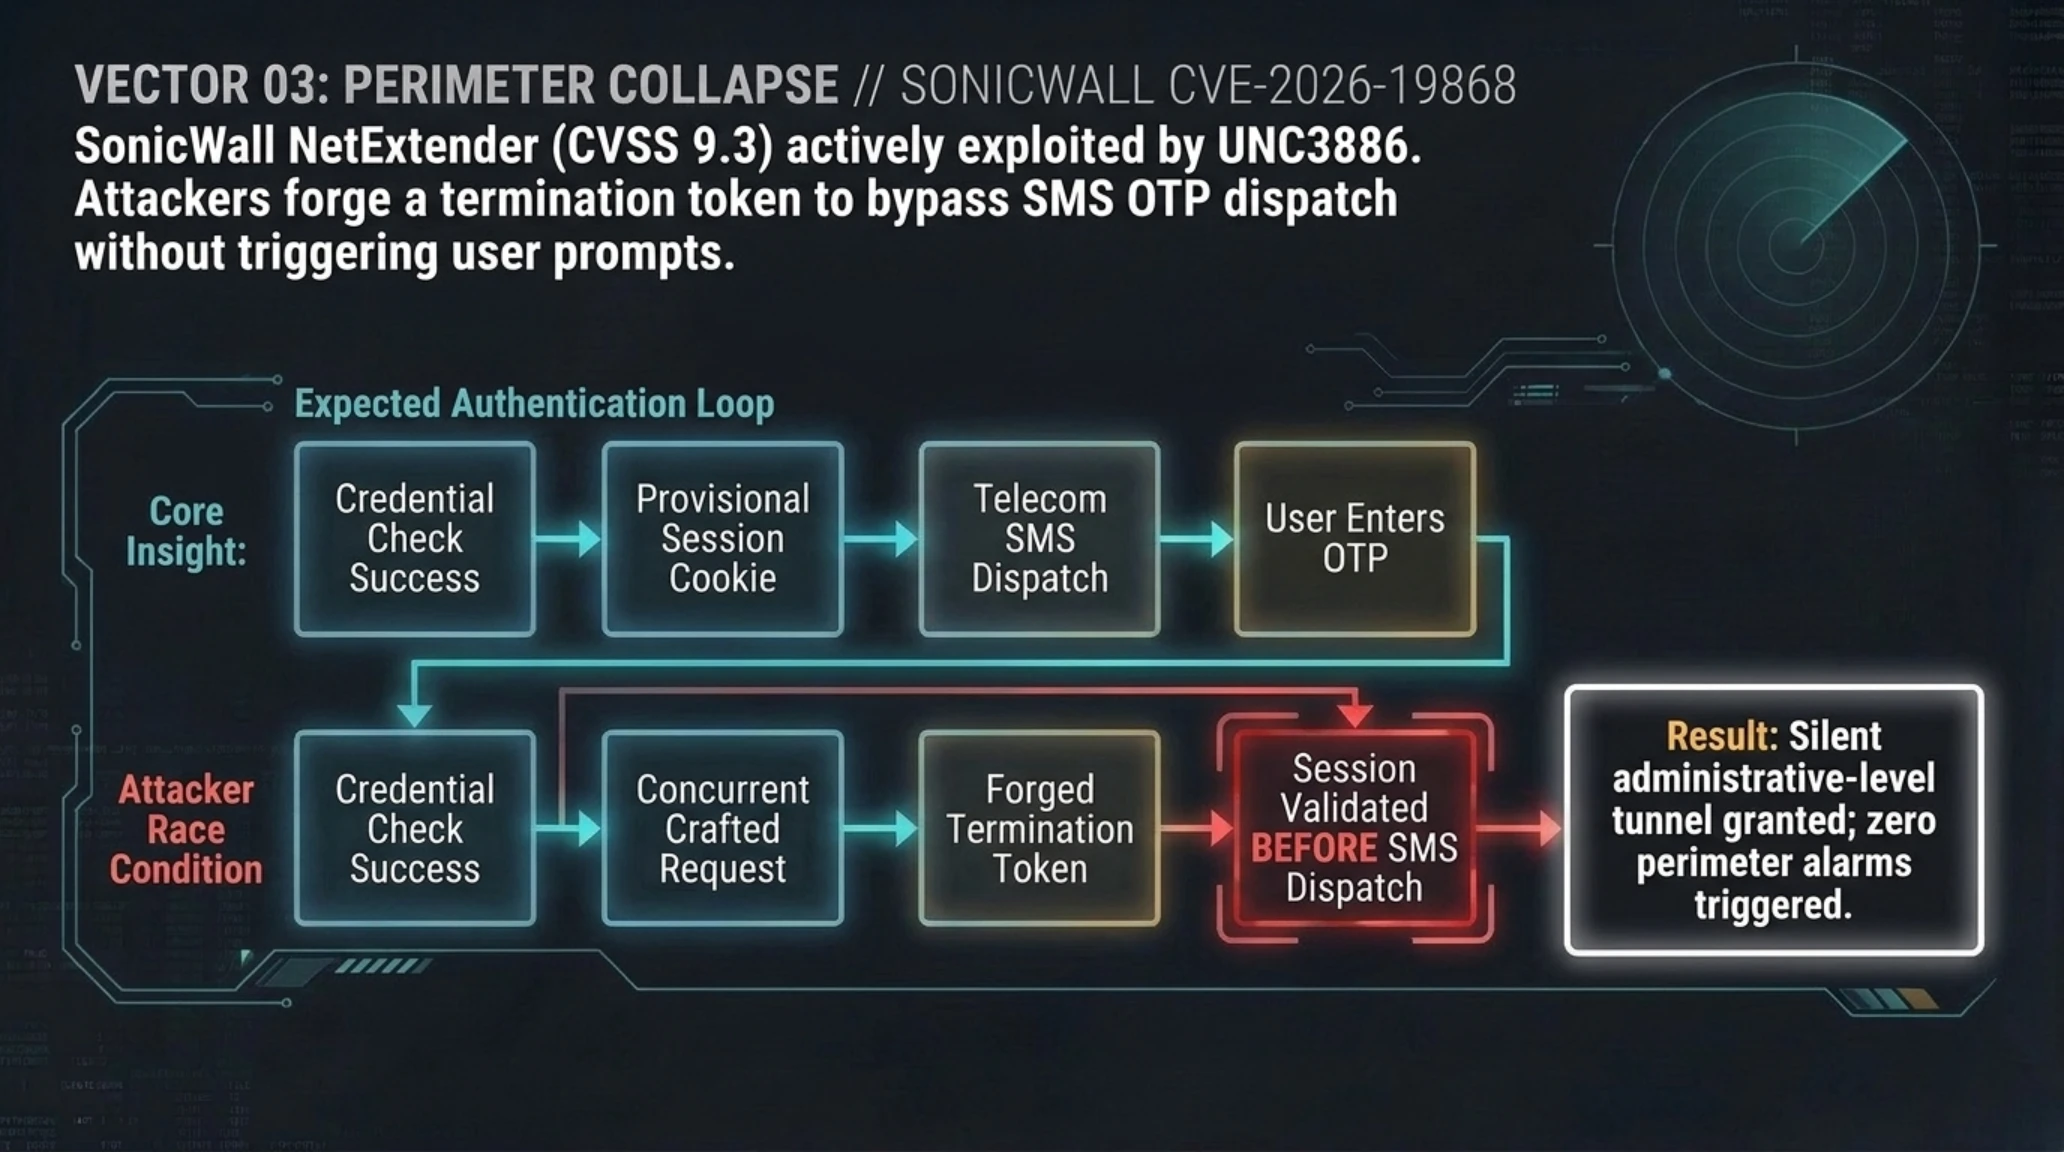
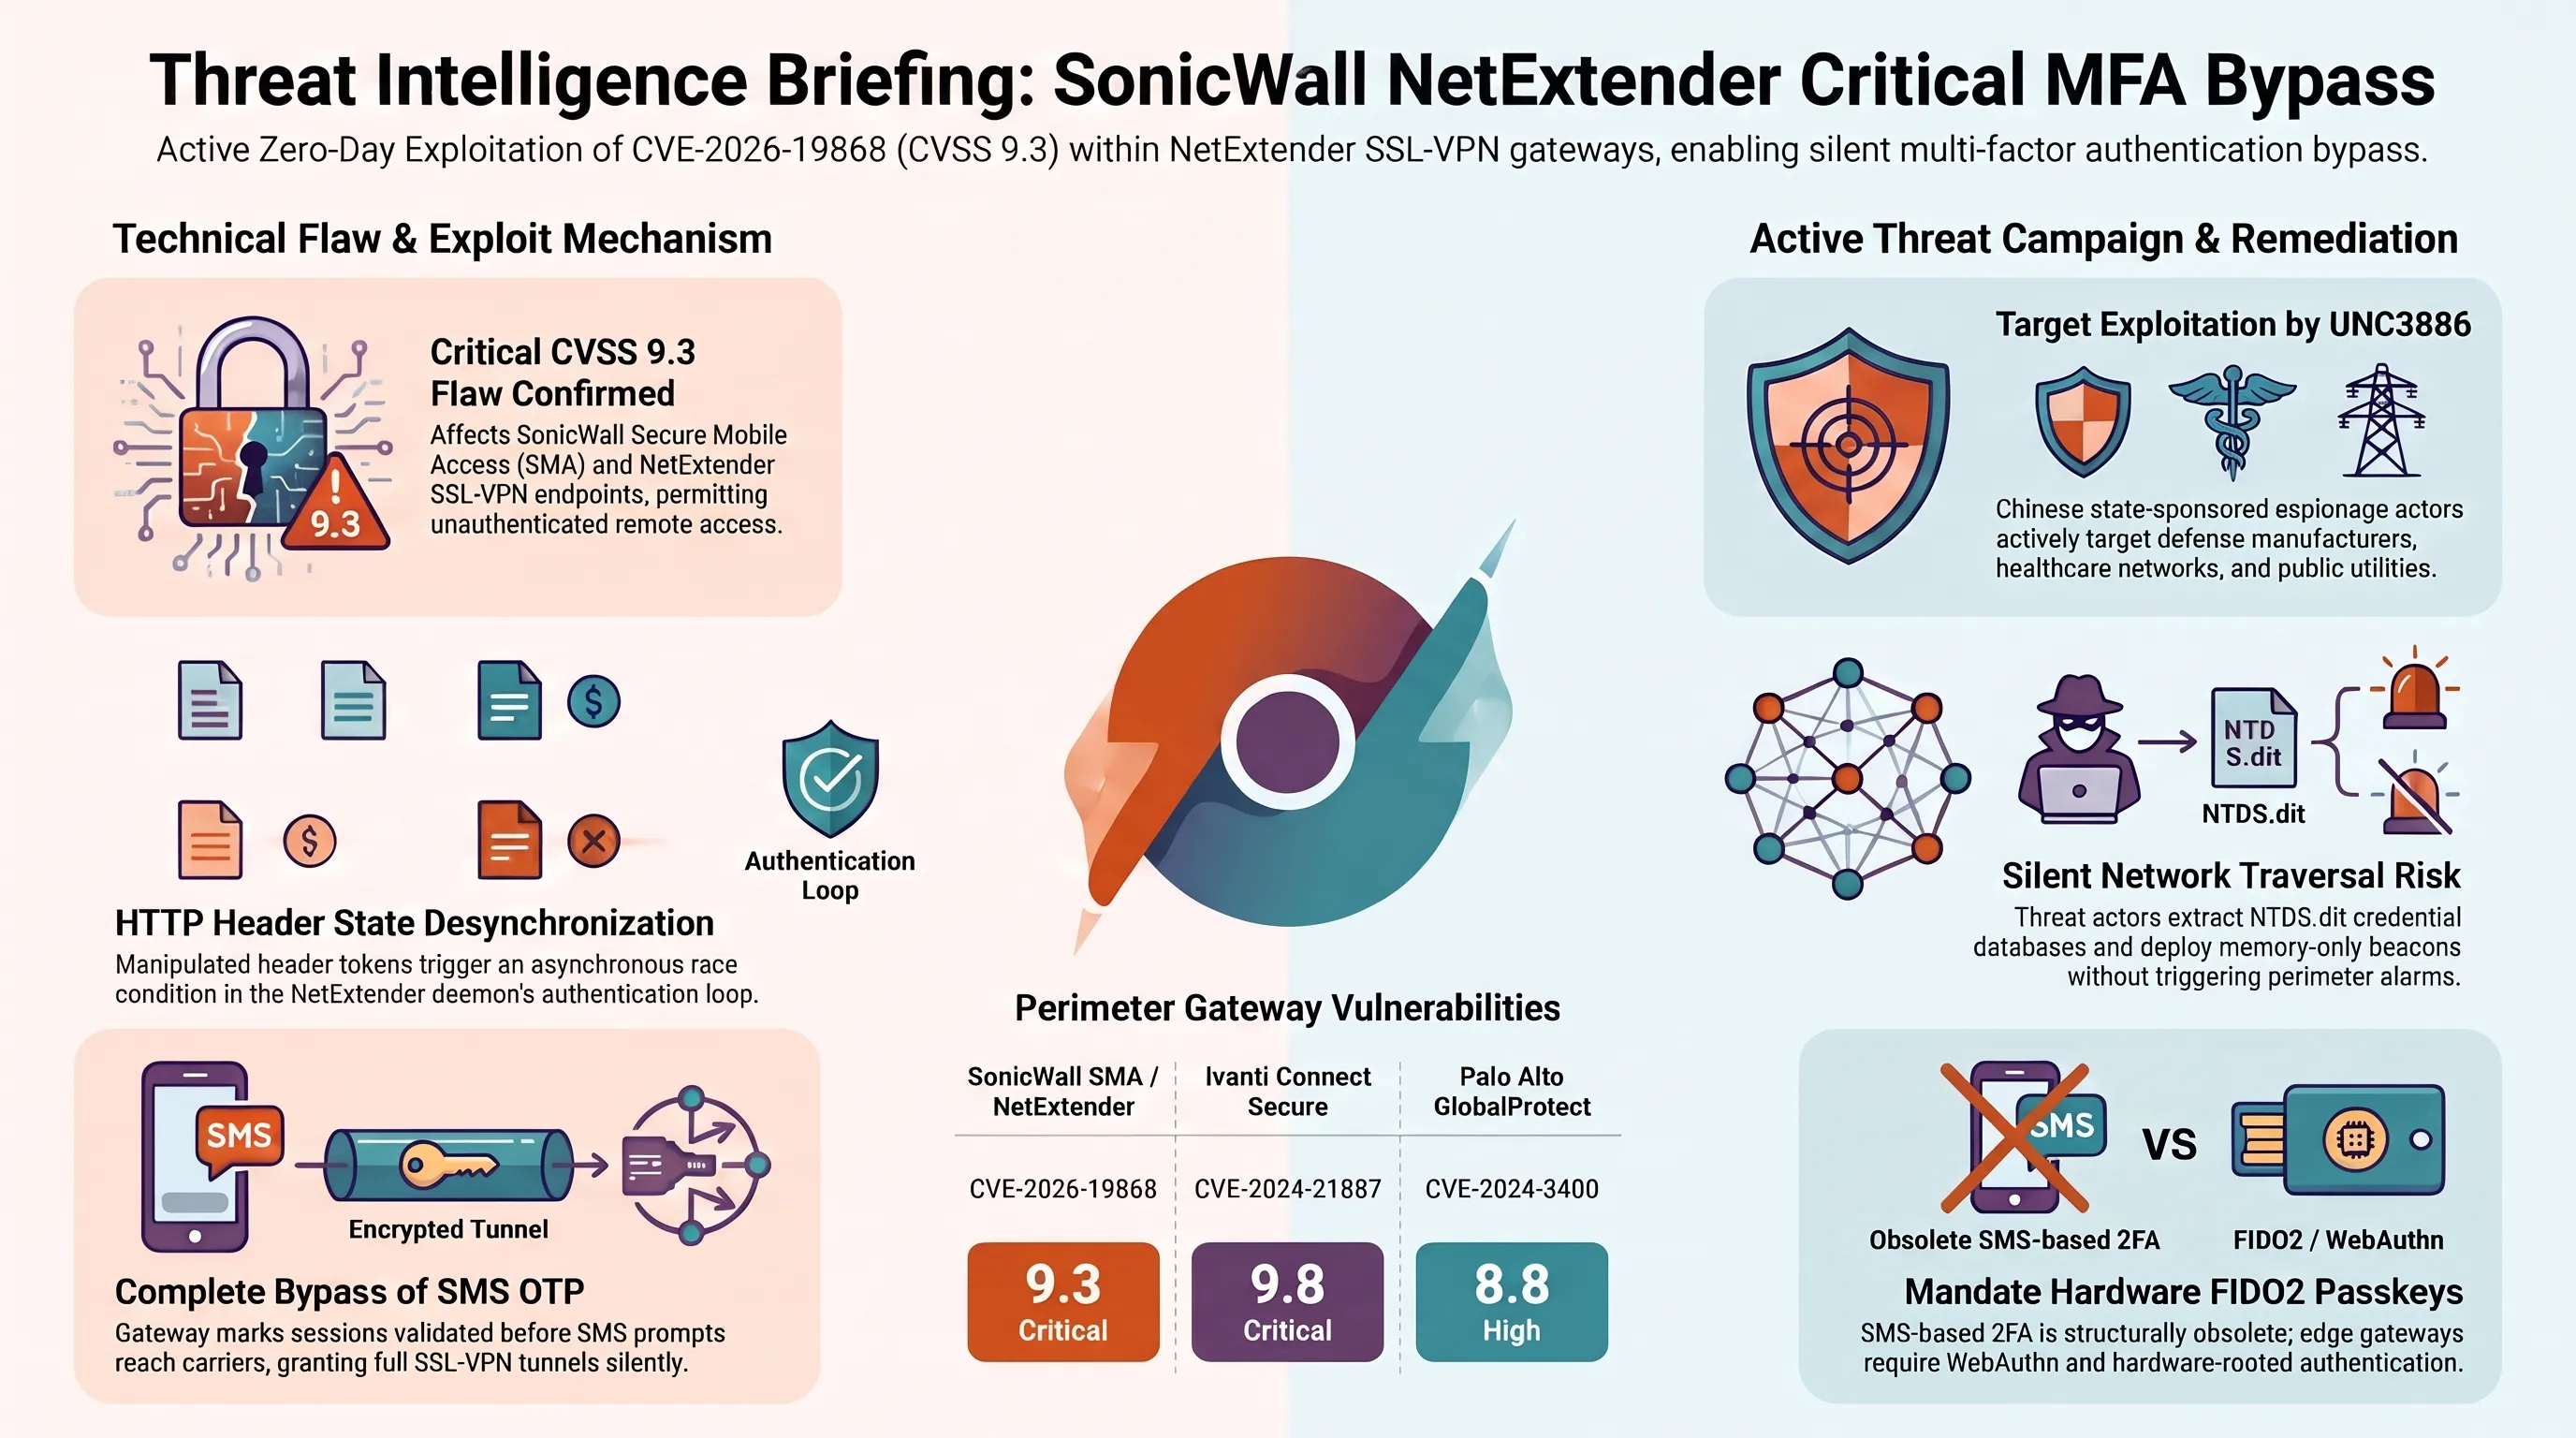
أكدت شركة سونيك وول (SonicWall) المتخصصة في الحلول الأمنية رصد عمليات استغلال نشطة وواسعة في الفضاء السيبراني لثغرة أمنية بالغة الخطورة، سُجلت تحت المعرف CVE-2026-19868 وحصلت على تقييم خطورة استثنائي بلغ ۹.۳ من ۱۰ درجات وفق مقياس CVSS v3. تطال الثغرة أجهزة الوصول المحمول الآمن (SMA) وبوابات NetExtender الخاصة بالشبكات الافتراضية الخاصة (SSL-VPN).
وكشفت التحقيقات الجنائية عن خلل بنيوي قاتل في آلة حالة الجلسة (Session State Machine) عند معالجة طلبات التحقق الثنائي المعتمدة على الرسائل النصية القصيرة (SMS OTP). حيث يتمكن المهاجمون، عبر إرسال ترويسات HTTP مصممة خصيصاً وحزم تأكيد وهمية، من خداع البوابة وإجبارها على فتح نفق VPN كامل ومشفر دون إرسال رمز التحقق أصلاً إلى هاتف المسؤول أو المستخدم المستهدف. وقد نسبت تقارير شركة مانديانت هذه الحملات إلى مجموعة التجسس الصينية المتقدمة UNC3886.
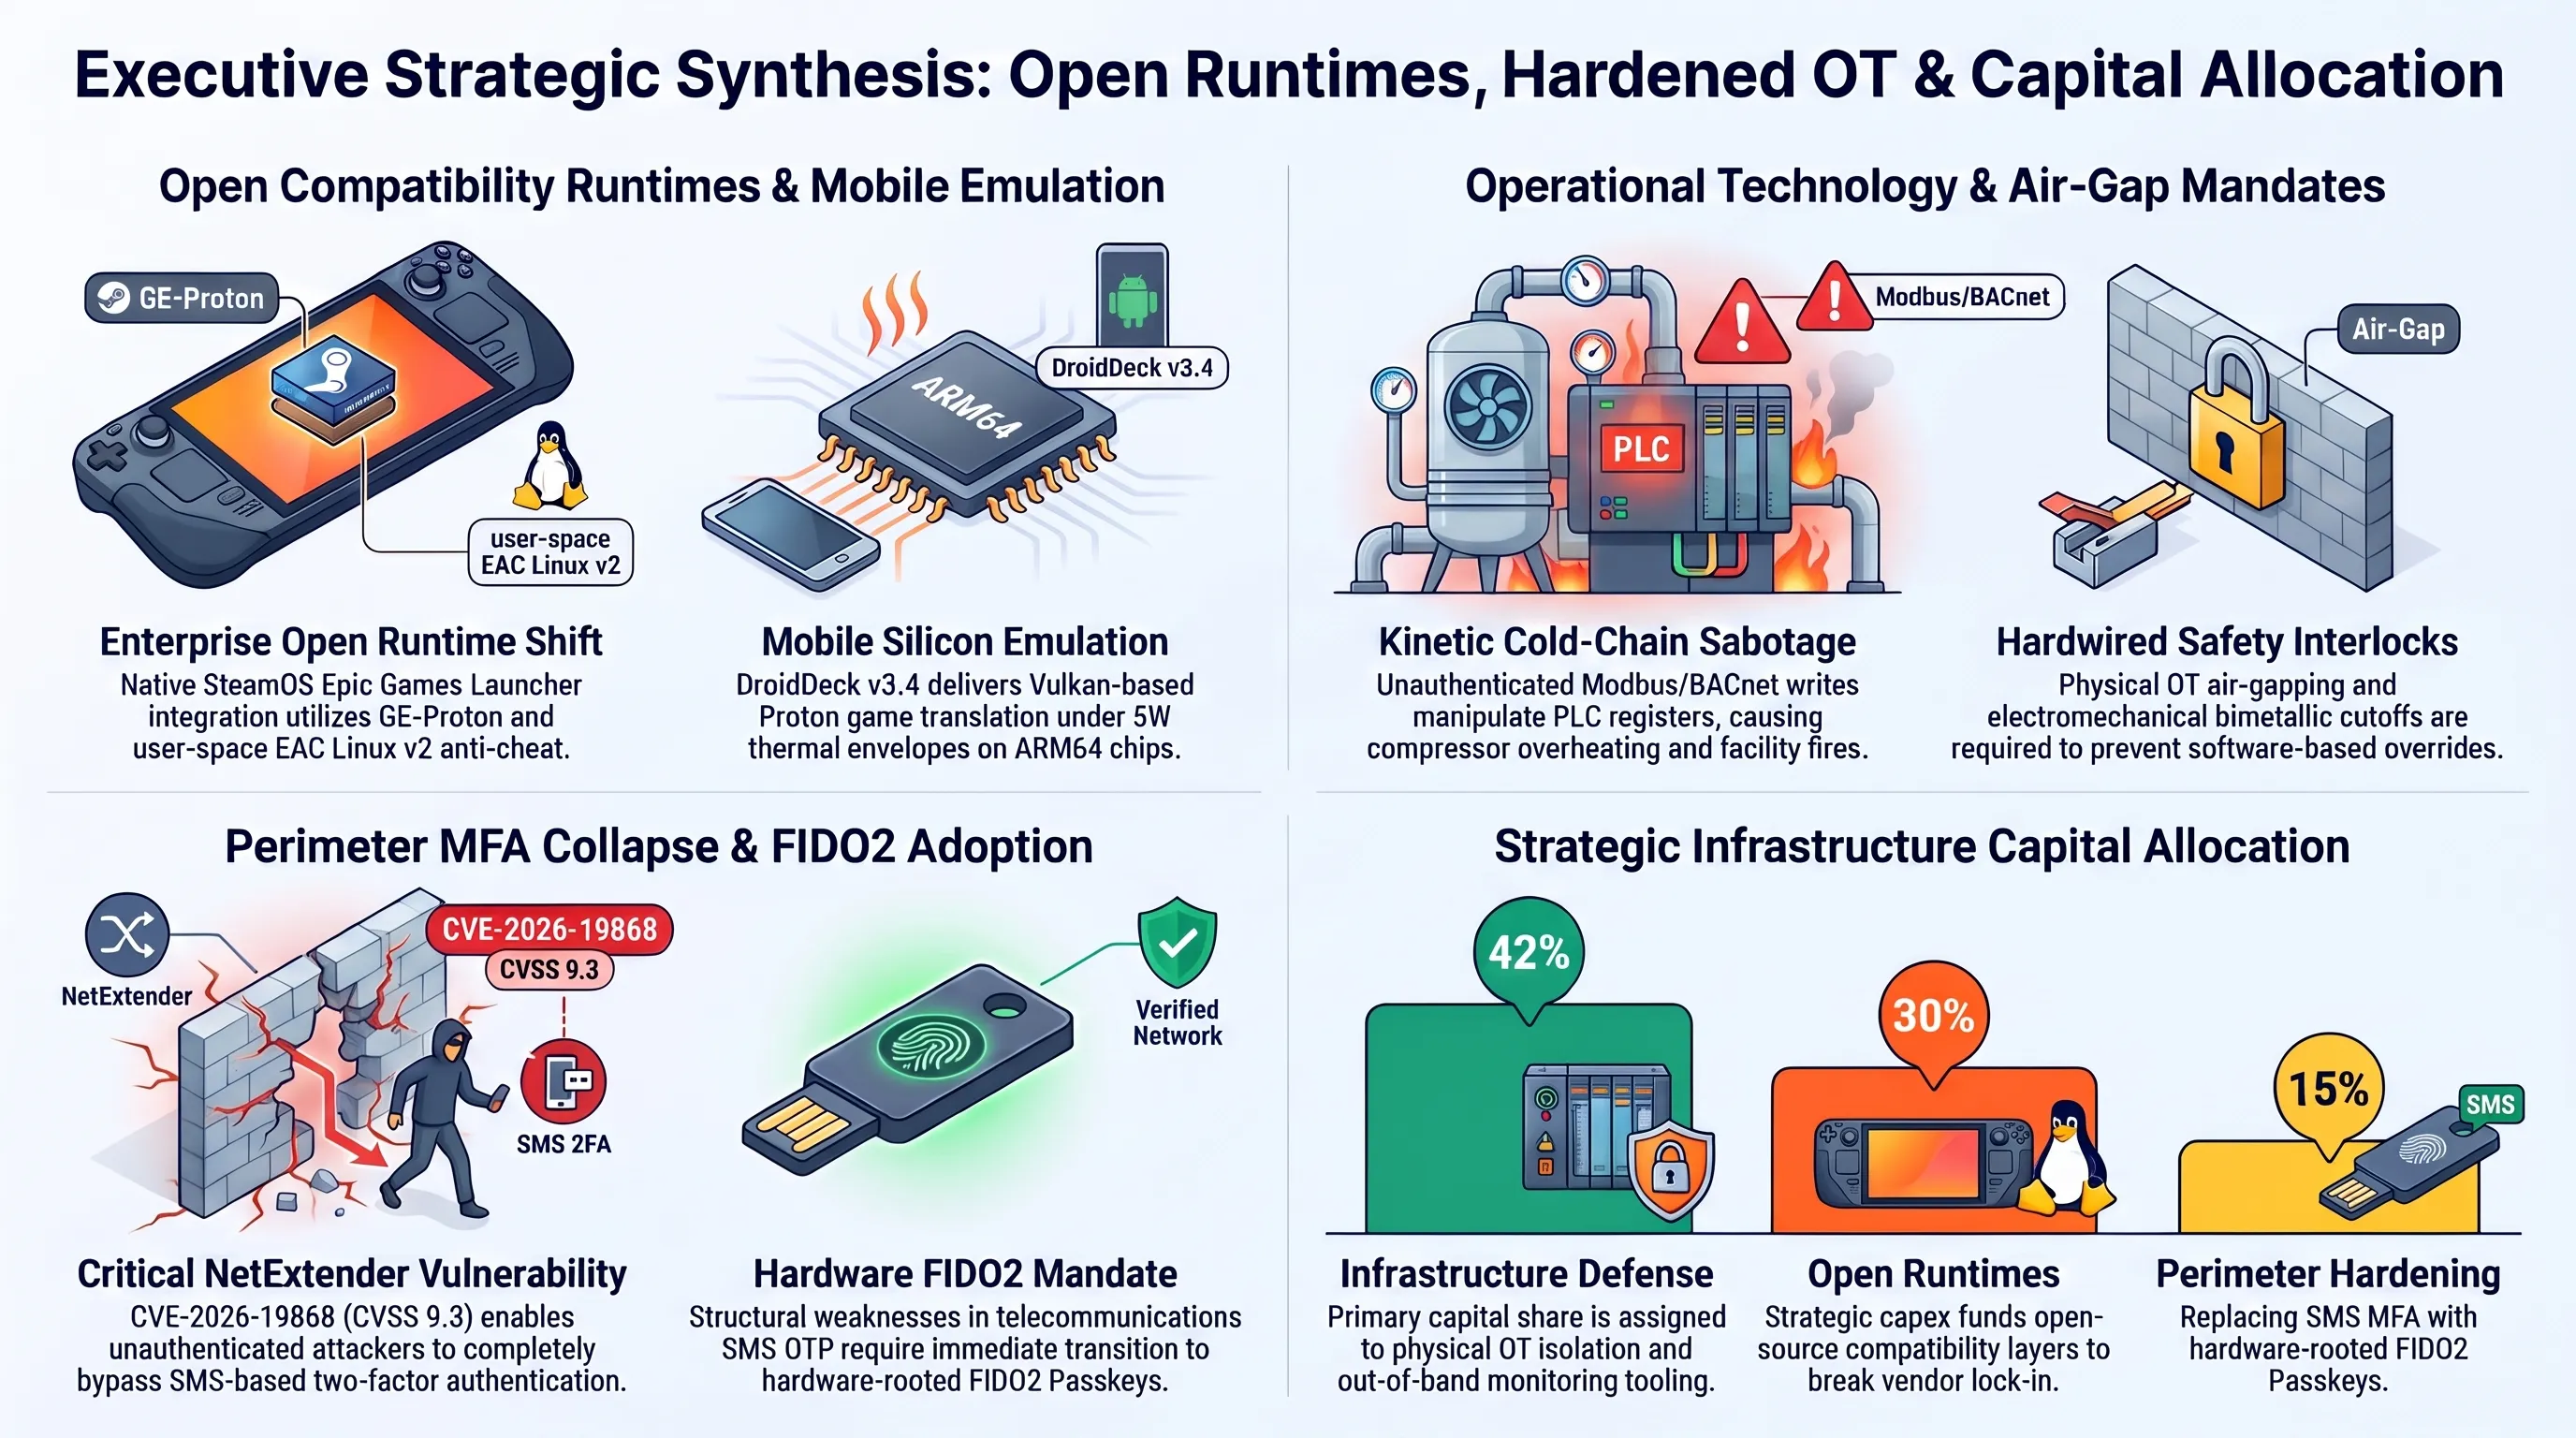
وتعرضت عشرات المنظمات الكبرى في قطاعات التصنيع الدفاعي ومؤسسات الرعاية الصحية ومرافق الطاقة لاختراقات صامتة؛ حيث يمنح الاستغلال الناجح المهاجم رمز جلسة رسمياً ومعتمداً، مما يعطل أنظمة الرصد وكشف التسلل التي تعامل حركة المرور كجلسة عمل موثوقة بينما يعكف المهاجمون على سحب قواعد البيانات والتنقل العرضي داخل الشبكة.
وعند تفكيك الخلل برمجياً، يتبين أن المشكلة تكمن في تضارب غير متزامن داخل حلقة معالجة الطلبات بالبوابة الأمنية. فبمجرد نجاح المرحلة الأولى من إدخال اسم المستخدم، تصدر البوابة ملف تعريف ارتباط مؤقتاً يحمل حالة التحقق. ويستغل المهاجمون سباقاً زمنياً (Race Condition) عبر إرسال طلب تالٍ يحمل ترويسة مزيفة تجبر الخادم على تحويل حالة الجلسة إلى معتمدة بالكامل قبل استدعاء واجهة إرسال رسائل الـ SMS.
ويترتب على ذلك منح المخترق حق الوصول الإداري إلى الخوادم الداخلية، مما يمكنه من تنصيب برمجيات تجسس تعمل في ذاكرة الوصول العشوائي فقط، وتفريغ قواعد بيانات Active Directory، وسرقة المخططات الهندسية والملفات السرية دون إطلاق أي إنذار محيطي.
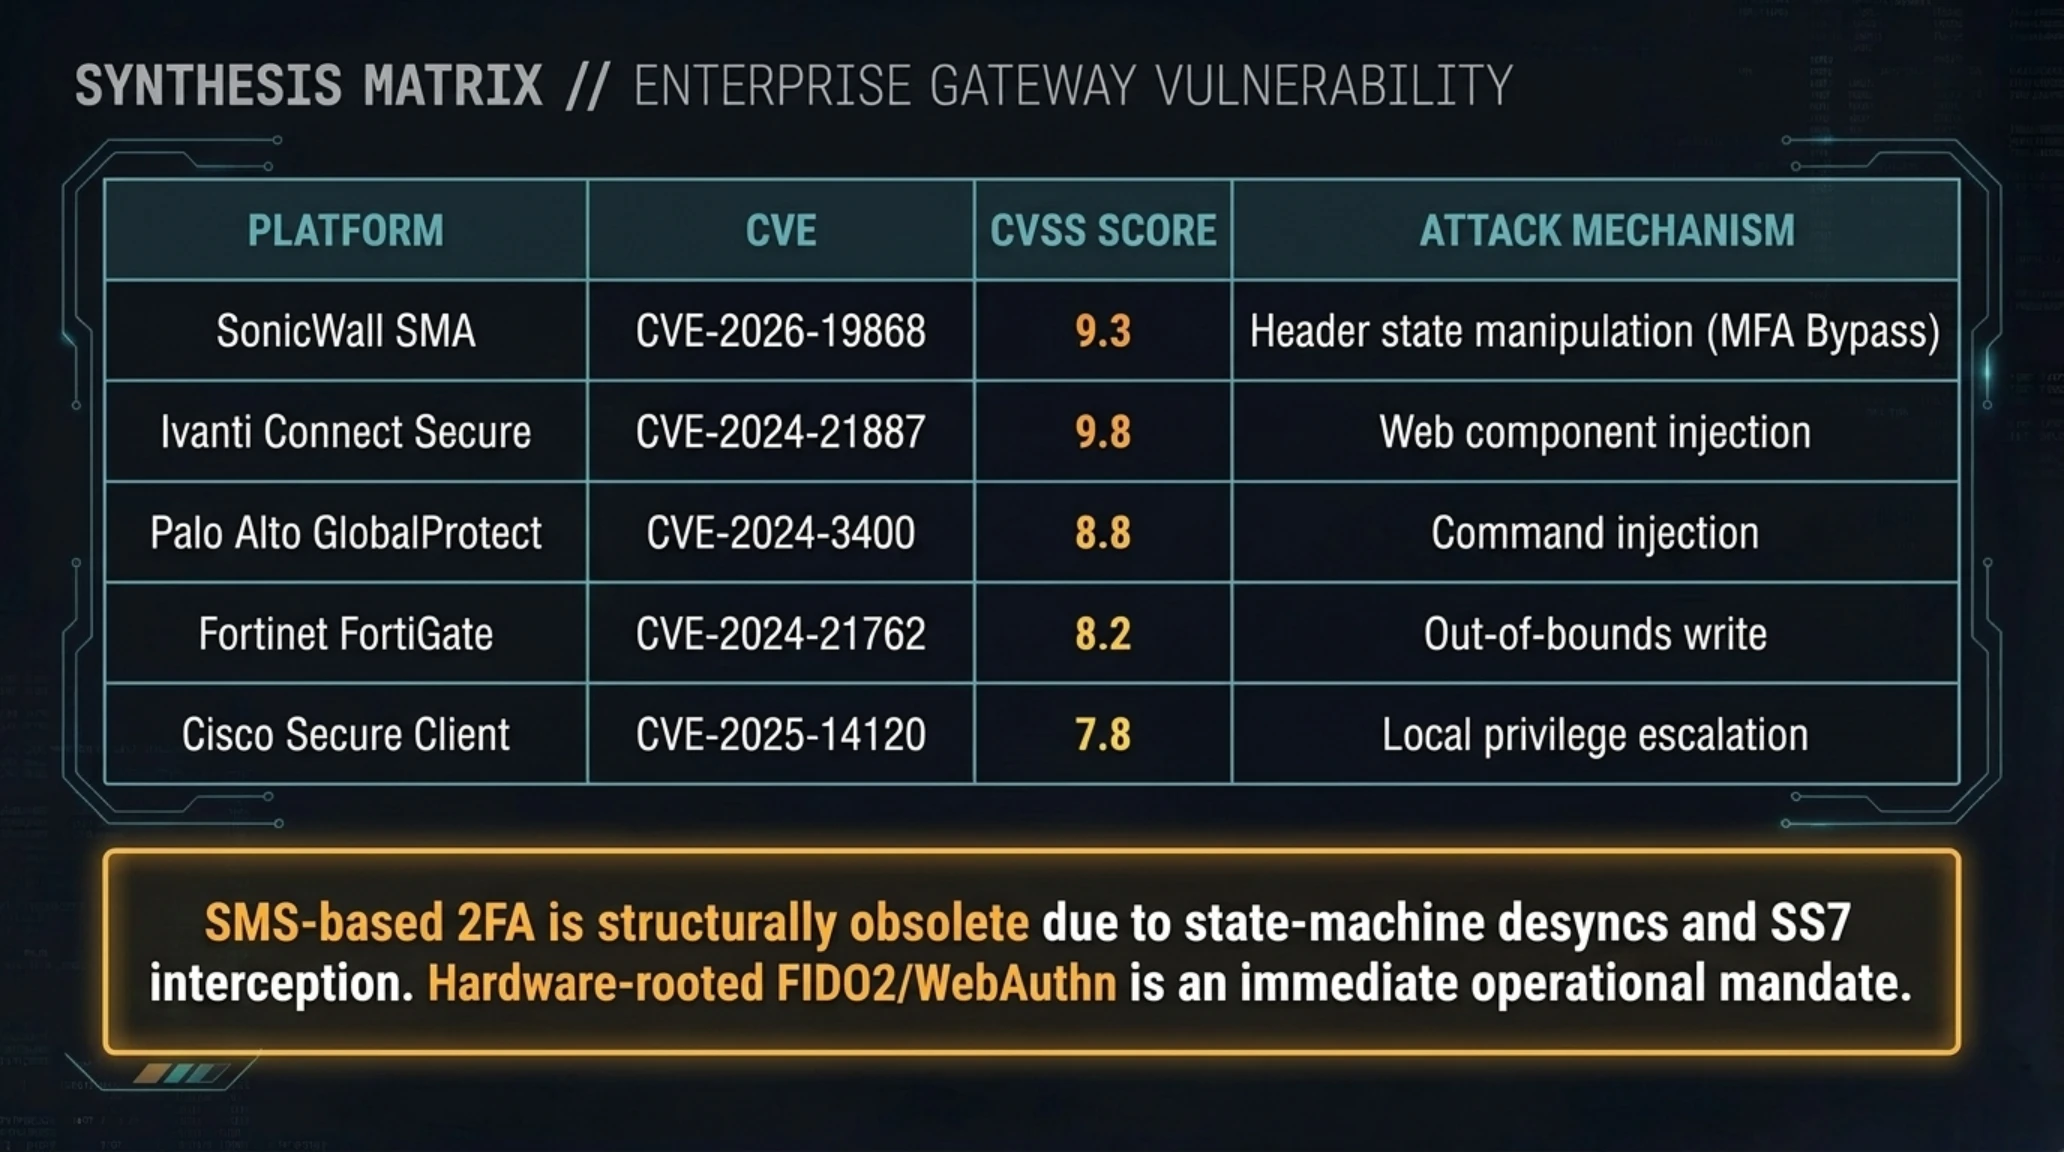
مصفوفة ثغرات بوابات النفاذ الشبكي ومقارنة مؤشرات الخطورة
| المنظومة الأمنية | معرف الثغرة | مستوى الخطورة (CVSS) | آلية الهجوم والأثر التشغيلي |
|---|---|---|---|
| SonicWall SMA / NetExtender | CVE-2026-19868 | 9.3 حرج جداً | التلاعب بحالة الجلسة لتجاوز التحقق عبر الرسائل النصية |
| Fortinet FortiGate | CVE-2024-21762 | 8.2 مرتفع | كتابة خارج الحدود في خادم SSL تتيح تنفيذ أوامر عن بعد |
| Palo Alto GlobalProtect | CVE-2024-3400 | 8.8 مرتفع | حقن أوامر في مسار القياس يمنح امتيازات الجذر الكاملة |
| Ivanti Connect Secure | CVE-2024-21887 | 9.8 حرج جداً | حقن أوامر في مكونات الويب للاستحواذ التام على البوابة |
| Cisco Secure Client | CVE-2025-14120 | 7.8 مرتفع | تصعيد امتيازات محلي عبر التلاعب بمكتبات DLL أثناء التثبيت |
تثبت هذه المصفوفة بوضوح أن بوابات الوصول عن بعد تمثل الهدف الأكثر جاذبية للمهاجمين المتقدمين؛ إذ يكفي اختراق نقطة ارتكاز واحدة لتقويض كافة دفاعات الشبكة الداخلية المتبقية.
وتؤكد الحادثة أن الاعتماد على الرسائل النصية القصيرة (SMS) كعامل تحقق ثانٍ قد بات خطراً داهماً عفا عليه الزمن. ويجب على المؤسسات الإسراع بالانتقال نحو مفاتيح الأمان الفيزيائية المعتمدة على معايير FIDO2 وبروتوكول WebAuthn المقاوم تماماً للتصيد والتلاعب البرمجي.
٤. جراحة بروتوكولية جذرية في سولانا؛ المصادقون يقرون إلغاء Durable Nonces بعد استغلال Drift بـ ۲۷۰ مليون دولار
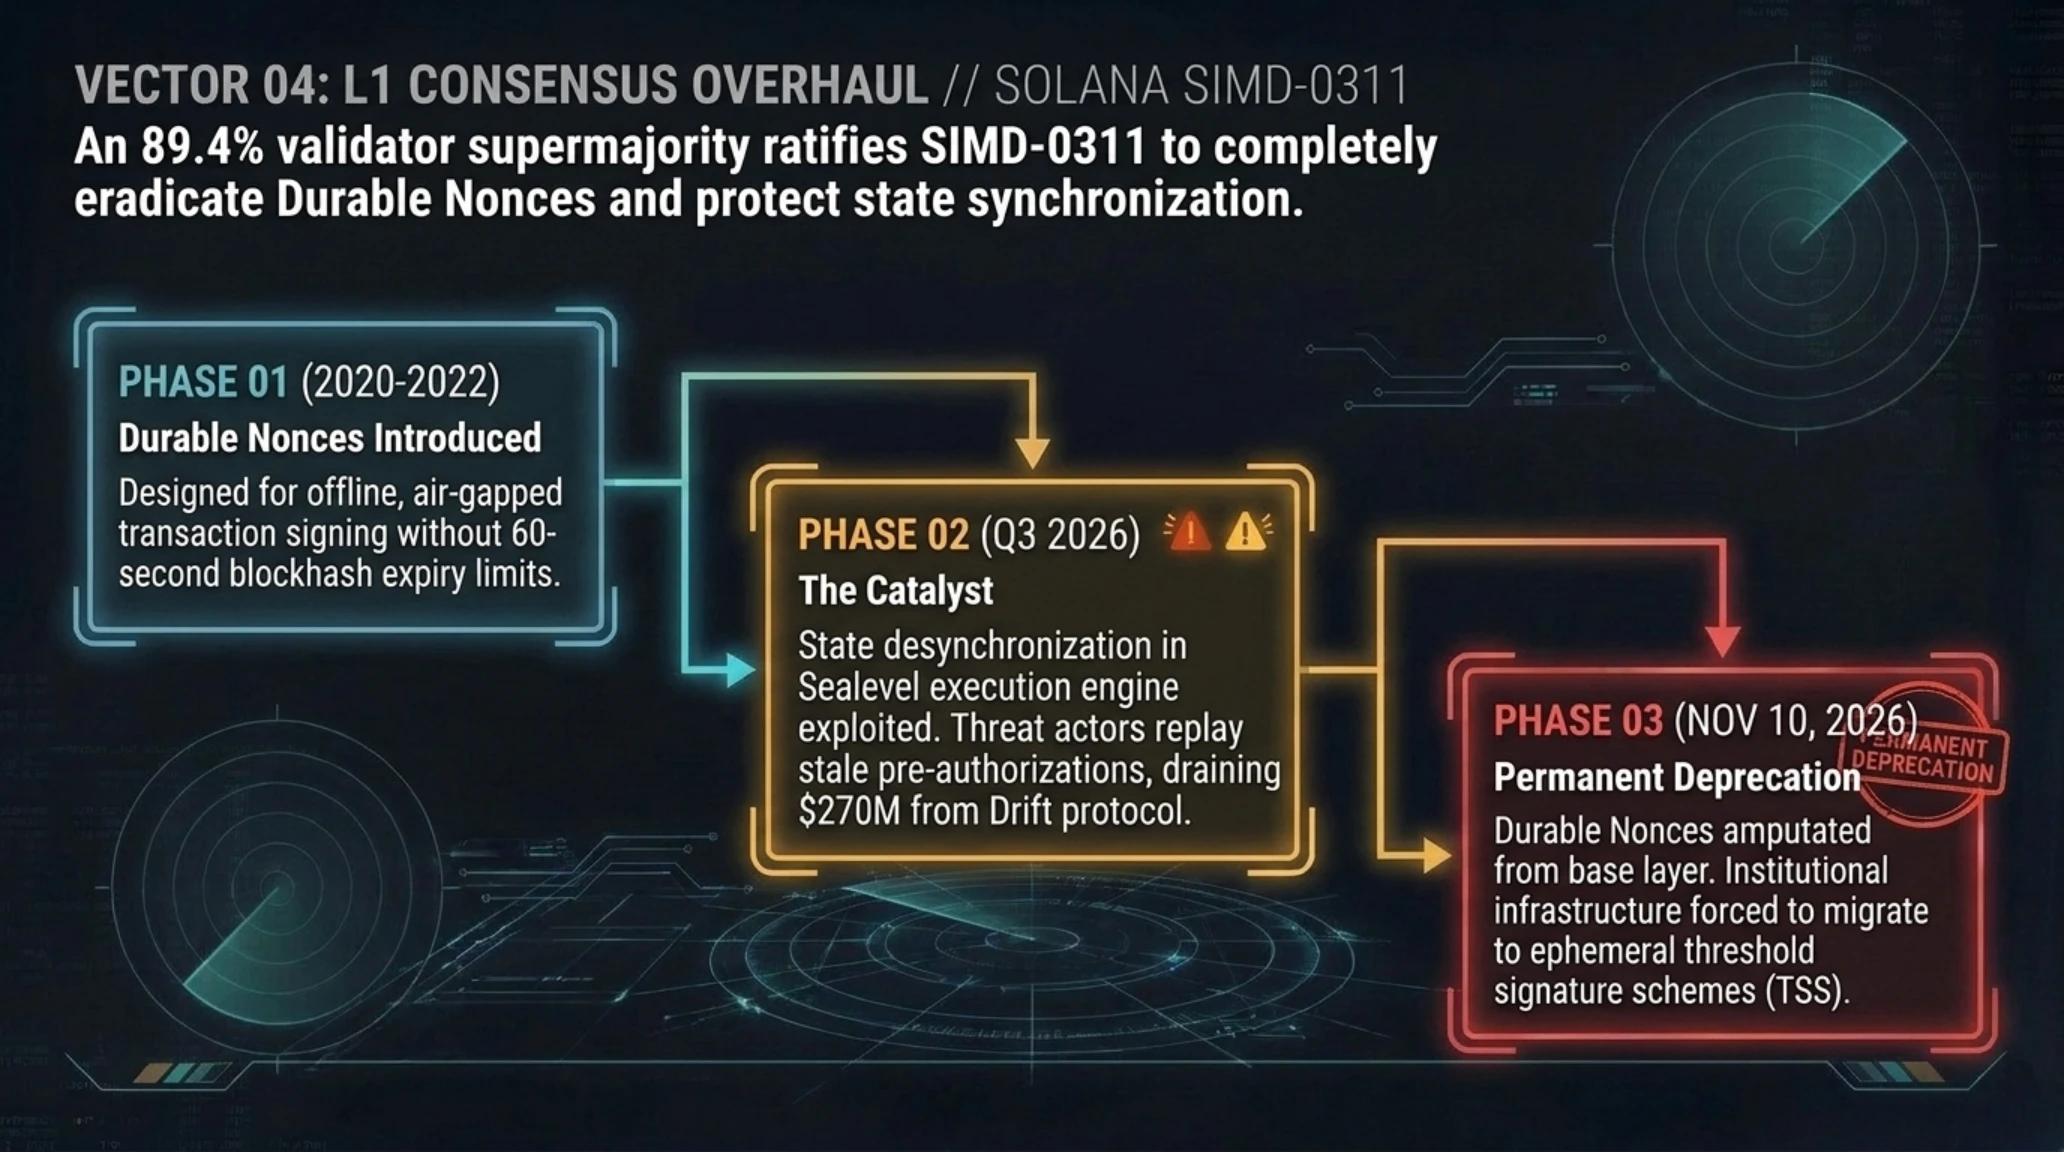
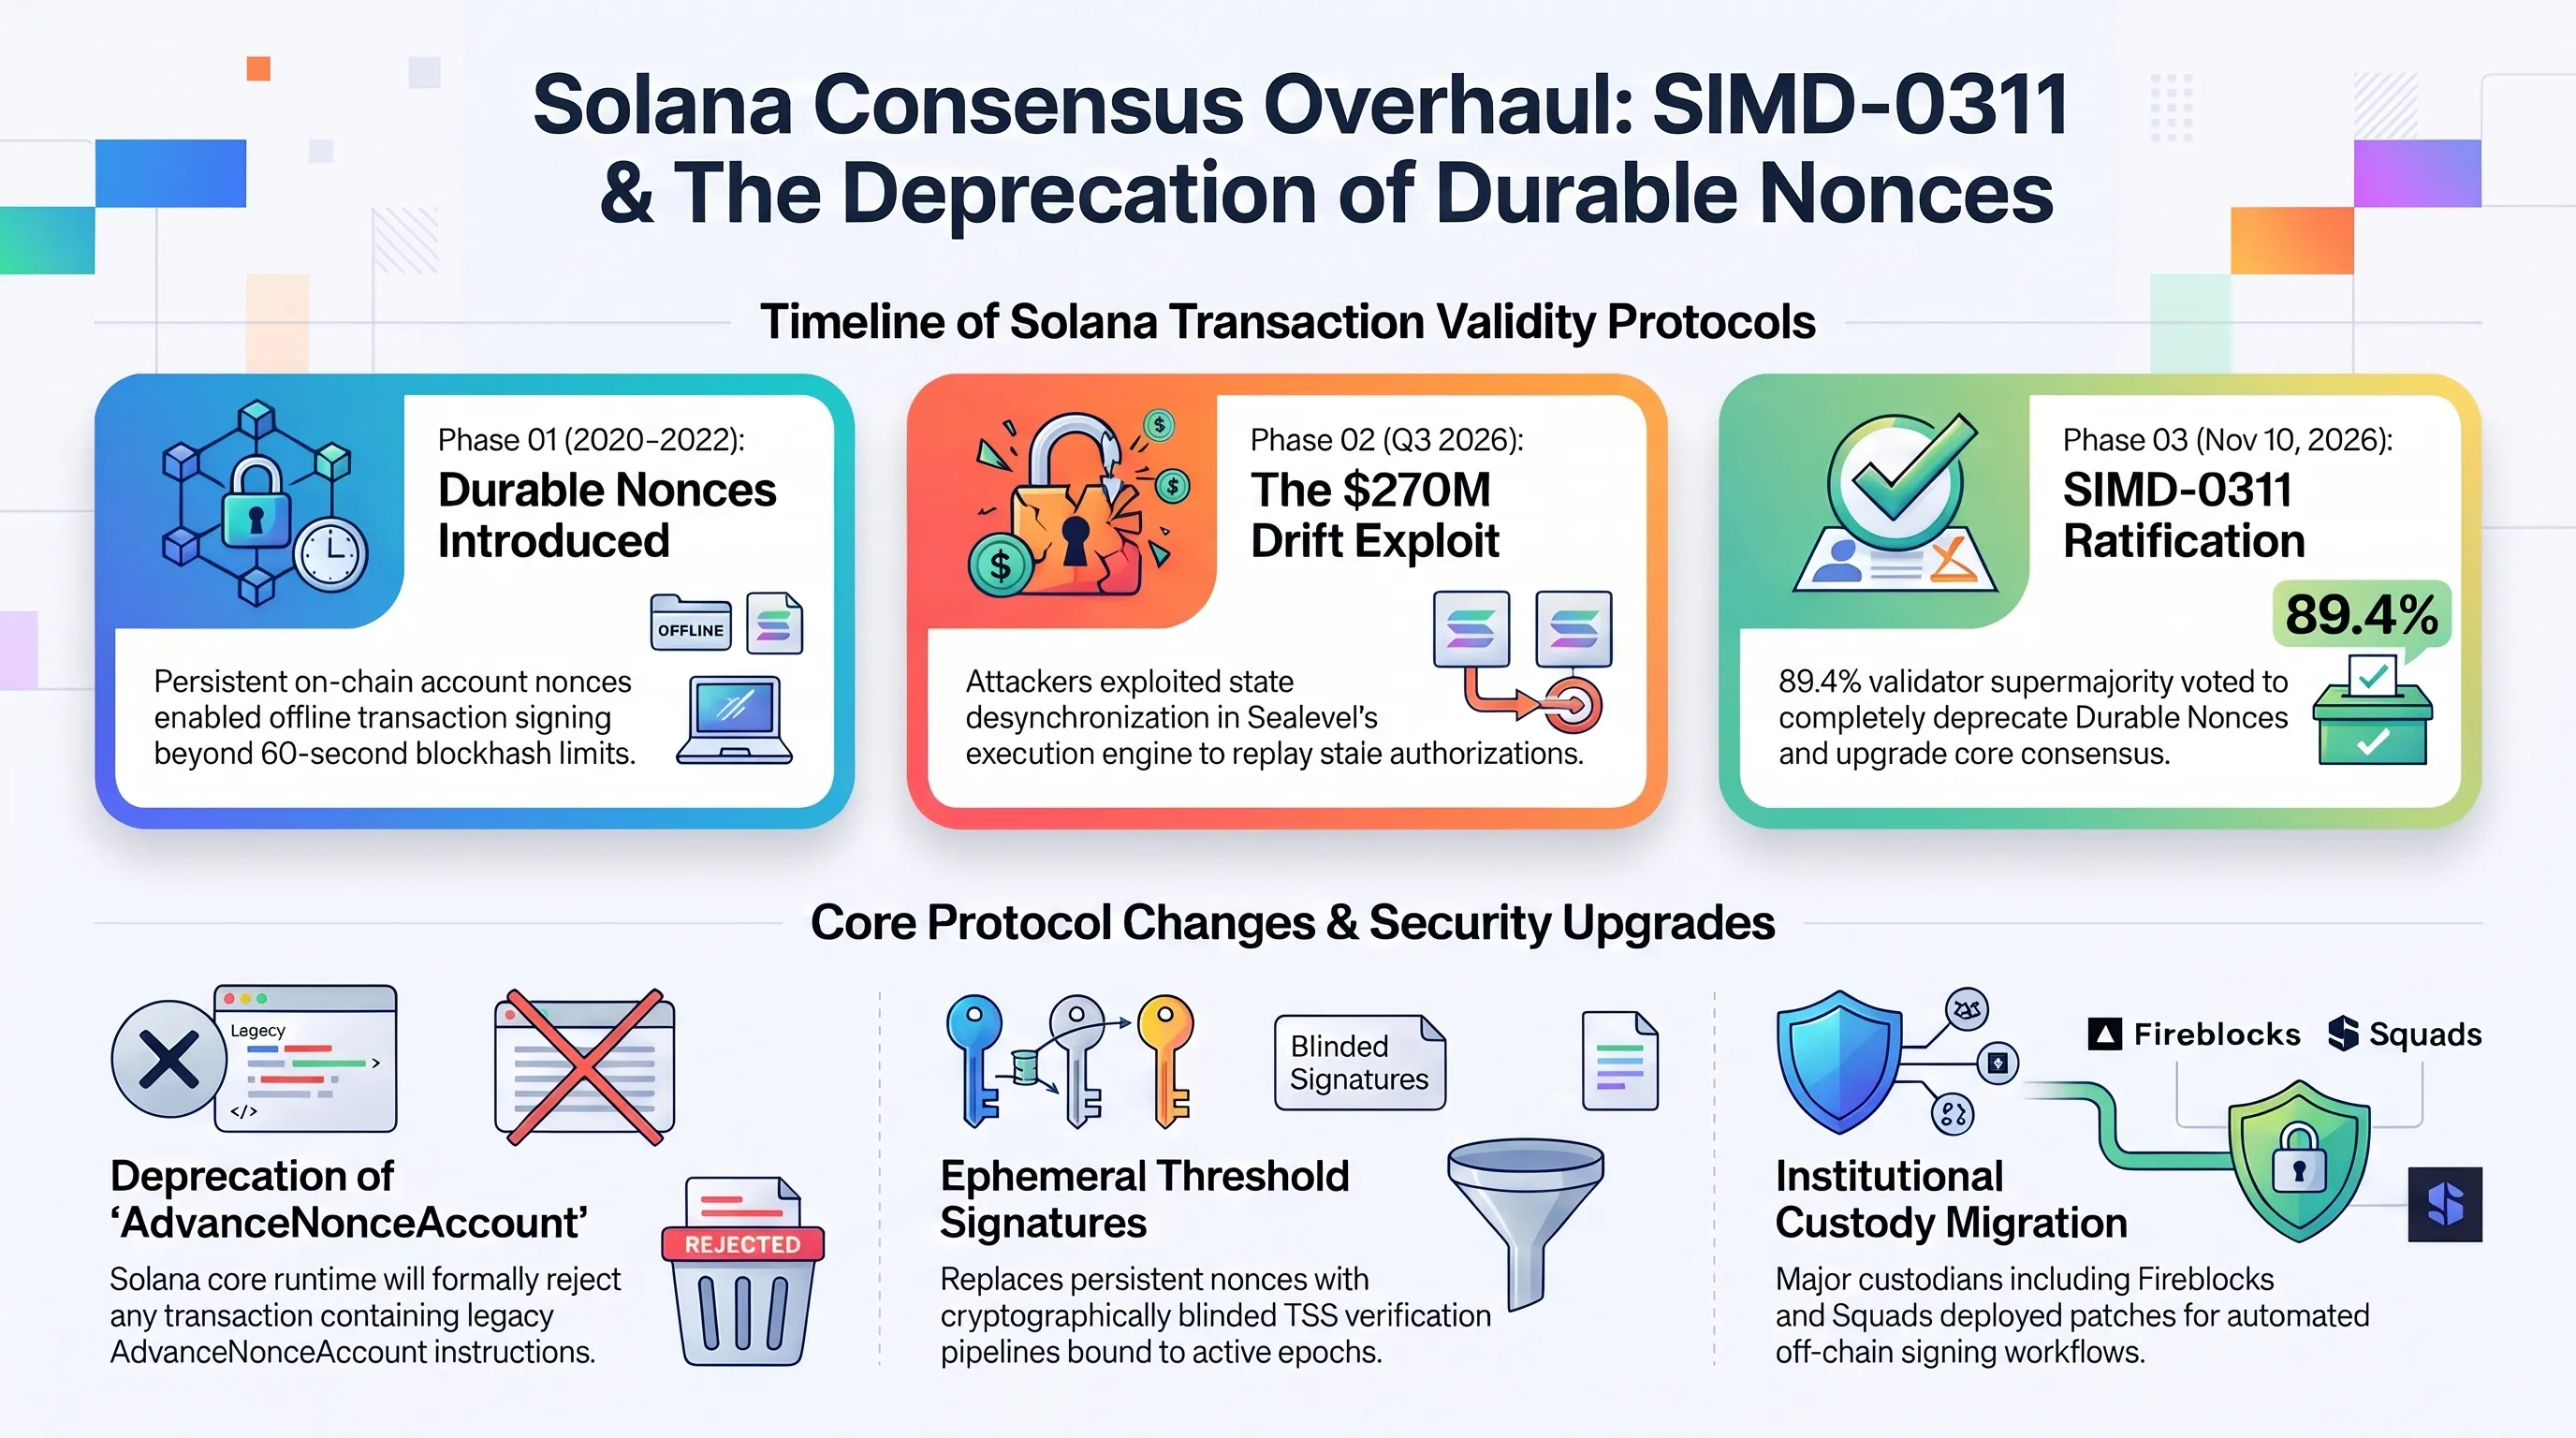
في خطوة إجماعية تعكس حزماً استثنائياً في حوكمة البروتوكول، صوت مصادقو شبكة سولانا (Solana) مساء الثلاثاء بأغلبية ساحقة بلغت ۸۹.۴٪ لصالح إقرار وثيقة التحسين SIMD-0311. يقضي القرار بالإلغاء التام لميزة الأرقام العشوائية المستمرة (Durable Nonces) وحذفها من النواة المركزية للشبكة، في خطوة تستهدف استئصال الثغرة البنيوية التي قادت لاختراق بروتوكول Drift المالي واستنزاف ۲۷۰ مليون دولار من مجمعات السيولة.
وكانت هذه الميزة قد أُضيفت في المراحل الأولى لتسهيل توقيع المعاملات دون اتصال بالإنترنت (Offline Signing) من خلال تجاوز نافذة صلاحية تجزئة الكتلة المحددة بـ 150 كتلة (نحو 60 ثانية). إلا أن باحثي الأمن كشفوا أن التزامن المتوازي في محرك تنفيذ المعاملات Sealevel يعاني من تأخير طفيف في تحديث حالة الحساب، مما مكن القراصنة من إعادة بث معاملات قديمة عدة مرات لتضخيم أرصدة الضمانات وسحب الأصول دون رصيد فعلي.
ورغم أن هذا الإلغاء يغلق ثغرة بالغة الخطورة، إلا أنه يفرض تحديات تشغيلية فورية على منصات الحفظ المؤسسي للأصول الرقمية والخزائن متعددة التوقيعات (Multisig) التي اعتادت الاعتماد على Durable Nonces لتنسيق التوقيعات دون ضغط زمني. وتجد هذه الكيانات نفسها ملزمة بتبني تقنيات التوقيع الفوري والتفويض اللحظي قبل تفعيل الترقية عند حدود الحقبة القادمة.
وبموجب المواصفات الهندسية لمقترح SIMD-0311، سترفض بيئة تشغيل سولانا رفضاً قاطعاً أي معاملة تحتوي على تعليمة 'AdvanceNonceAccount'. وبدلاً من ذلك، يقدم فريق التطوير الأساسي خط أنابيب جديداً للتحقق السريع من التوقيعات يسمح للأطراف المتعددة بالتفويض المسبق عبر مخططات توقيع العتبة المشفرة (Threshold Signatures - TSS).
ويضمن هذا التحول الهيكلي بقاء المعاملات مرتبطة بحقب زمنية حية وقابلة للتحقق الفوري، مما يلغي تماماً أي إمكانية لاستغلال توقيعات قديمة بعد تغير ظروف السوق. وقد أعلنت كبرى حلول الحفظ المؤسسي مثل Fireblocks وSquads عن إطلاق تحديثات توافق عاجلة لضمان استمرارية عمليات الخزينة المؤتمتة.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
المسار الزمني لتطور البنية التحتية // بروتوكولات صلاحية معاملات سولانا
| المرحلة / الفترة | الحدث التقني والأمني البارز | الأثر البنيوي وتطور الإجماع |
|---|---|---|
| 2020 - 2021 | تدشين ميزة Durable Nonces | تطبيق حسابات الأرقام المستمرة لمساعدة الخزائن المعزولة عن الشبكة في توقيع المعاملات دون التقيد بنافذة الـ 60 ثانية السريعة لتجزئة الكتلة. |
| 2022 - 2024 | اعتماد مؤسسي واسع للميزة | تبني كبرى منصات الحفظ المؤسسي والخزائن متعددة التوقيعات للأرقام المستمرة كمعيار افتراضي لتنسيق الموافقات البنكية. |
| الربع 3 2026 | اختراق بروتوكول Drift الكارثي | مهاجمون يستغلون تأخر مزامنة حالة الحسابات المتزامنة لإعادة تكرار المعاملات وسرقة 270 مليون دولار من مجمعات عقود المشتقات المالية. |
| 10 نوفمبر 2026 | إقرار مقترح SIMD-0311 رسمياً | المصادقون يقرون الإلغاء الشامل للميزة بأغلبية 89.4% وانتقال البنية المؤسسية لمخططات التوقيع اللحظي متعدد الأطراف (TSS). |
يبرز هذا المسار نموذج الحوكمة الصارم في شبكة سولانا؛ فعندما يثبت أن ميزة بنيوية تفتح ثغرة تهدد الطبقة الأساسية، يرجح المصادقون سلامة السجل ونهائية المعاملات على حساب التوافق مع الأنظمة القديمة.
إن شجاعة التخلص من الميزات المعقدة عالية المخاطر تدل على نضج شبكات البلوكتشين فائقة السرعة، وتؤكد أن الاستدامة المؤسسية تقتضي تطهيراً دورياً للديون التقنية المتراكمة.
٥. بينانس تسدل الستار على مجمع تعدين بيتكوين في ۱۰ نوفمبر مع انهيار الإنتاجية إلى كتلة واحدة أسبوعياً
في تراجع استراتيجي يجسد التحولات الاقتصادية القاسية التي فرضها تنصيف بيتكوين الرابع، أعلنت منصة بينانس (Binance) العالمية إنهاء كافة عمليات مجمع التعدين التابع لها (Binance Pool) بصورة نهائية بحلول ۱۰ نوفمبر ۲۰۲۶. ووجهت المنصة كافة المعدنين والمزارع التابعة لإعادة توجيه قوة التجزئة (Hashrate) إلى مسابح تعدينية مستقلة لتفادي توقف العوائد.
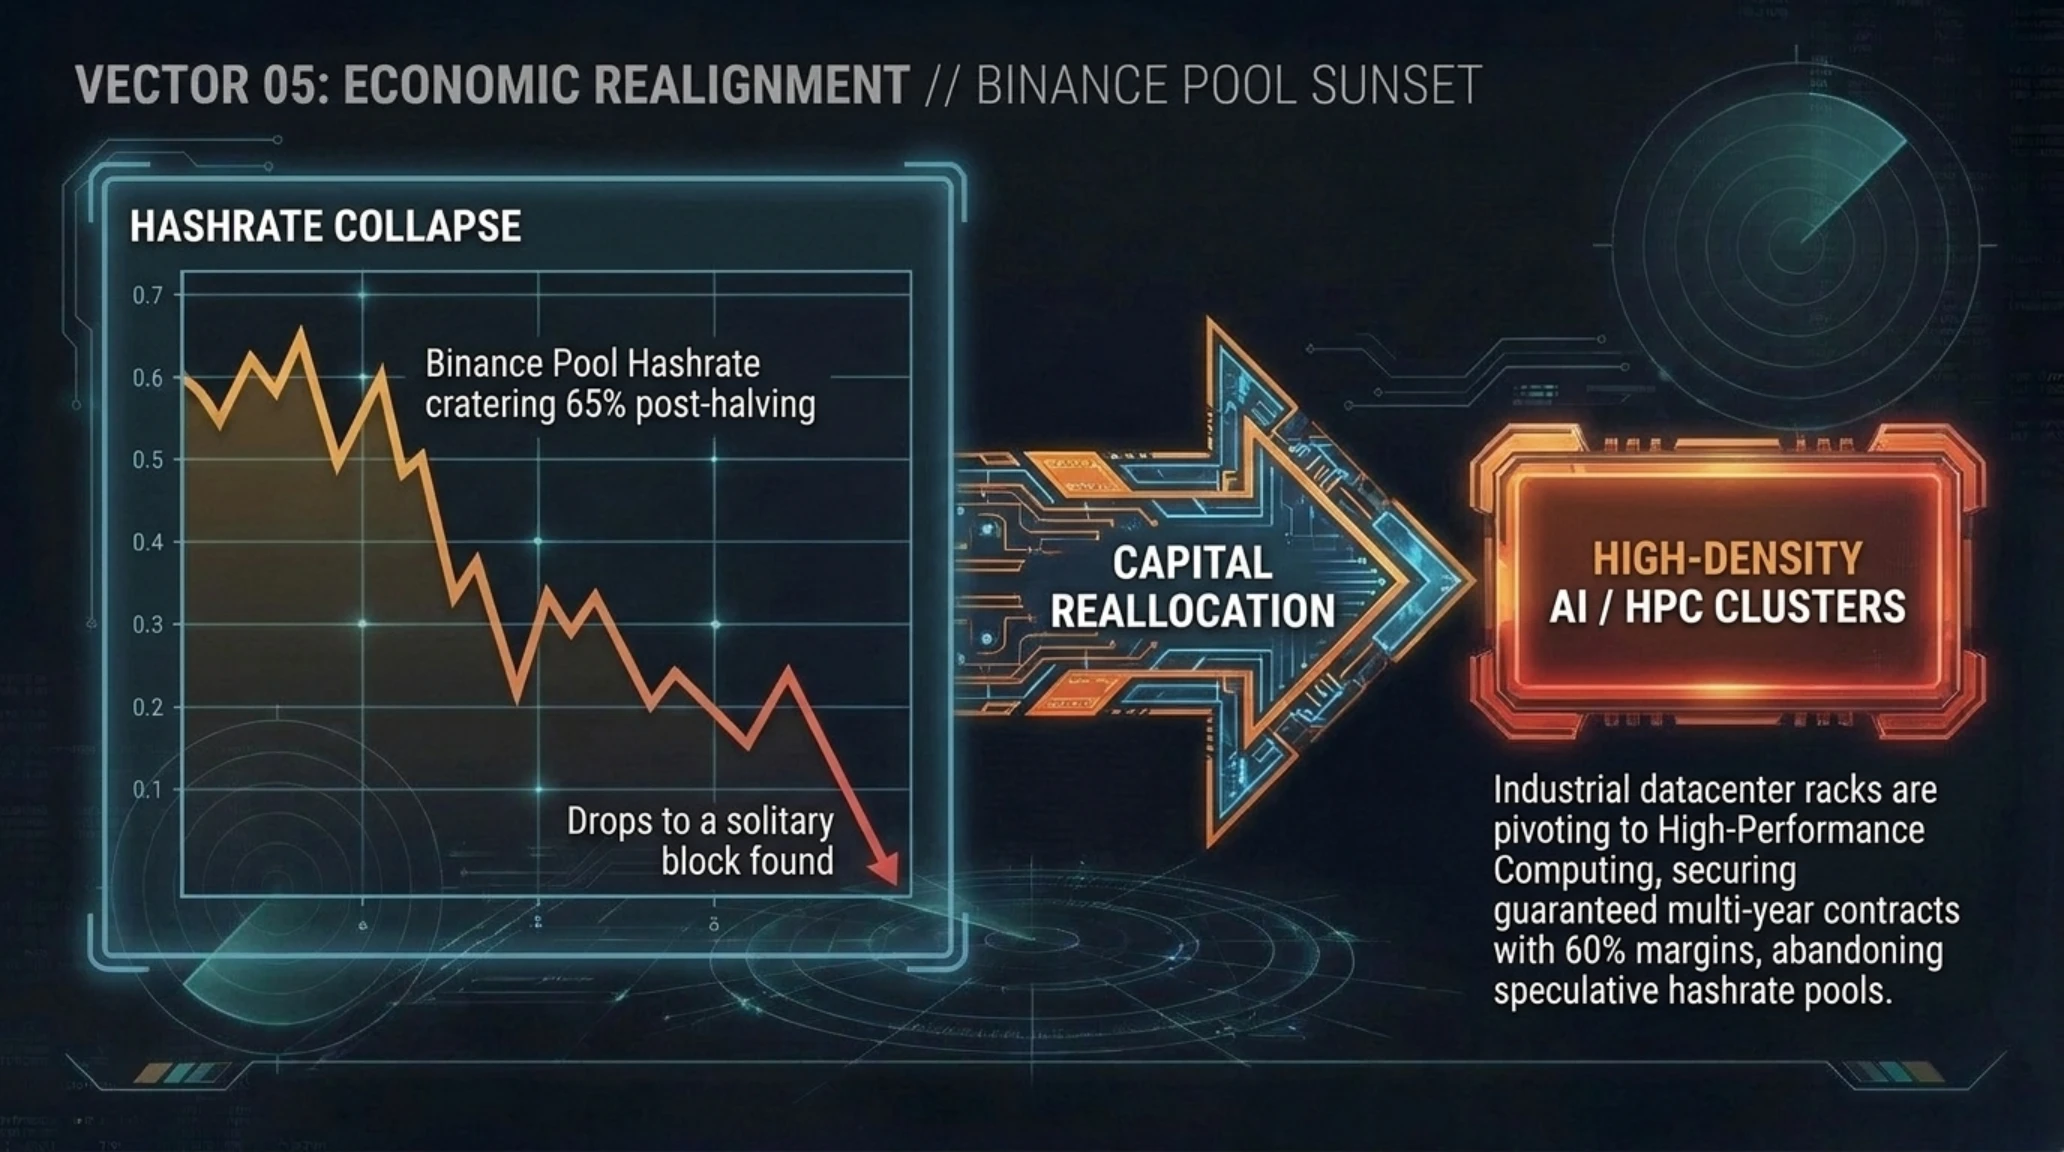
يأتي هذا الإغلاق التاريخي عقب مسار تراجعي حاد استمر عدة أرباع متتالية؛ حيث هوت الحصة السوقية لمجمع بينانس من ذروة تجاوزت ۱۱٪ من إجمالي شبكة بيتكوين العالمية في عام ۲۰۲۱ إلى انخفاض فاق ۶۵٪ مؤخراً. وخلال الأسبوع الأخير من التشغيل، عجز المجمع بأكمله عن استخراج سوى كتلة واحدة يتيمة، مما جعل الإيرادات المحصلة غير كافية لتغطية تكاليف الخوادم وعصابات نقل البيانات وفرق الصيانة الهندسية.
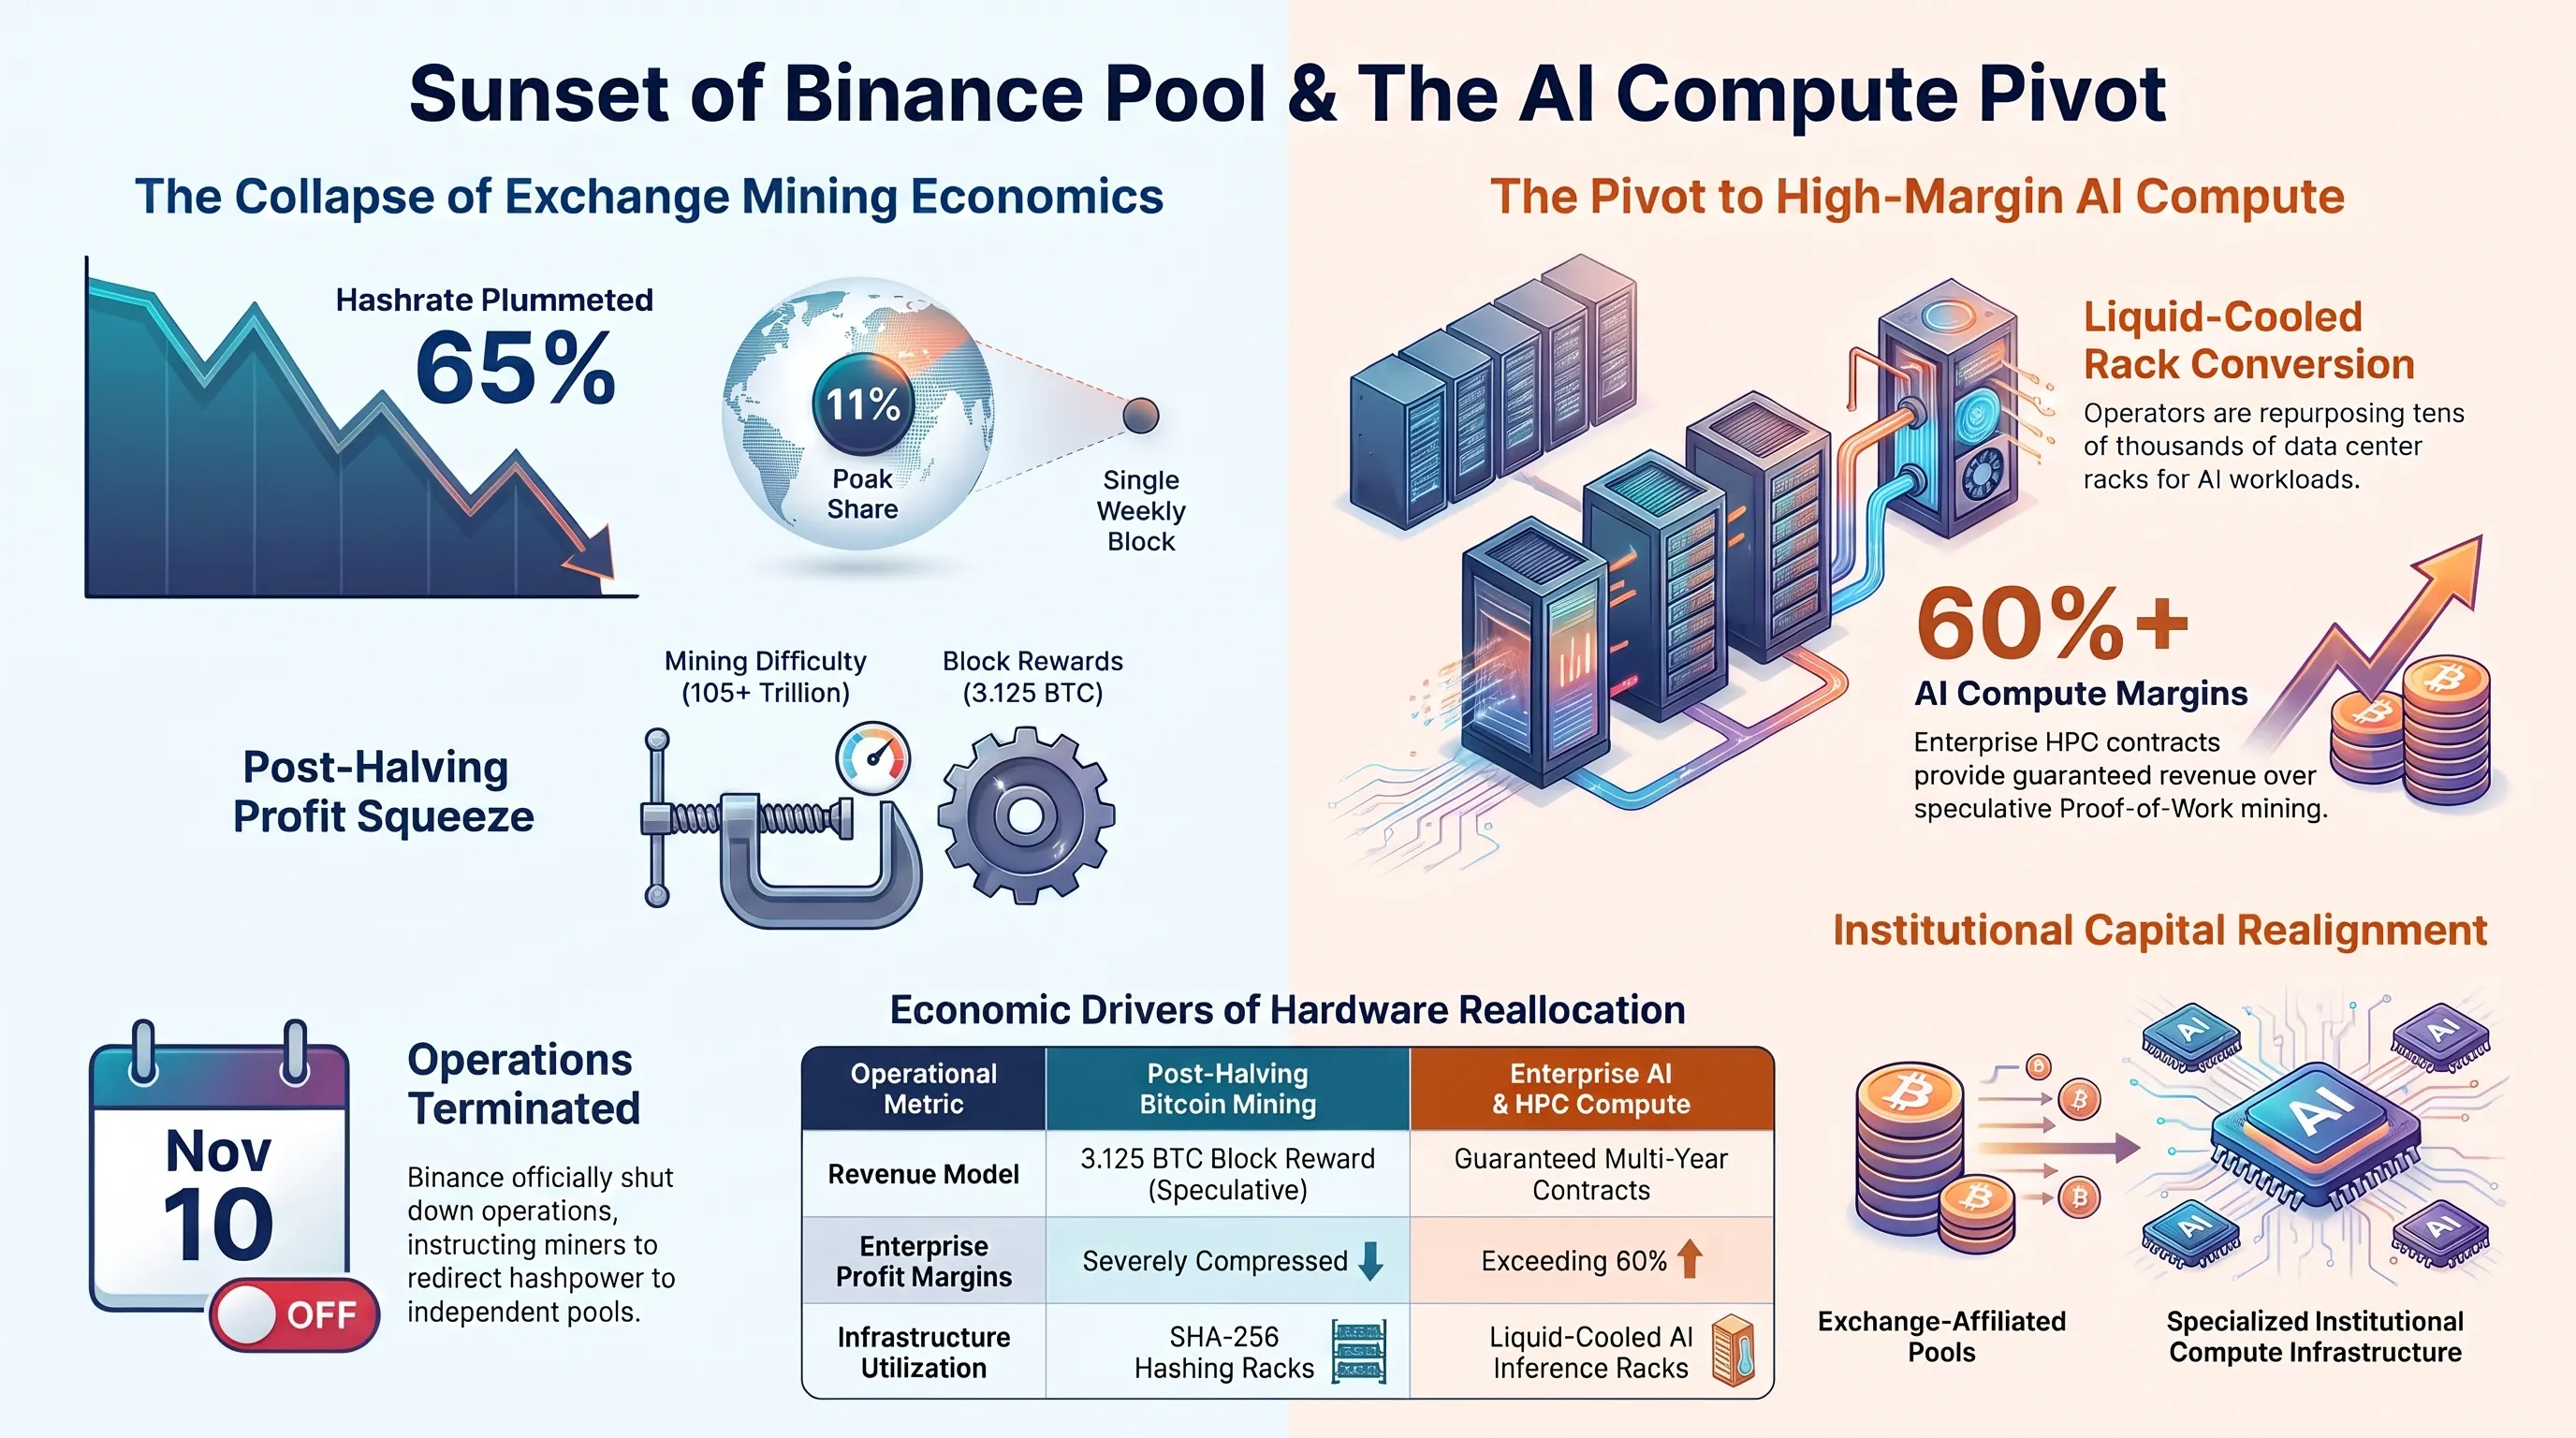
ويرى محللو أسواق التعدين أن العوامل الاقتصادية الكلية كانت المحرك الأساسي للقرار. فبعد تنصيف مكافأة الكتلة إلى 3.125 بيتكوين وتجاوز صعوبة التعدين عتبة ۱۰۵ تريليون تجزئة، تلاشت هوامش الربح للمعدنين الصغار. وبالتوازي، قامت شركات التعدين الصناعية العملاقة في أمريكا الشمالية مثل Marathon وCleanSpark بتأسيس مسابح خاصة ذات كفاءة فائقة، متفوقة على مسابح المنصات التي اعتمدت تاريخياً على تجزئة الأفراد.
علاوة على ذلك، غيرت مزارع التعدين المؤسسية وجهة رؤوس أموالها؛ ففي مواجهة شح عوائد التعدين التقليدي، قامت بتحويل عشرات الآلاف من رفوف الخوادم المبردة بالسائل لاستضافة أعباء الذكاء الاصطناعي التوليدي والحوسبة عالية الأداء (HPC)، مستفيدة من هوامش ربح تتجاوز ۶۰٪ وعقود مؤسسية مضمونة لسنوات طويلة، مما أفرغ مسابح المنصات التقليدية من زبائنها الاستراتيجيين.
ومع انحسار التعدين الفردي تحت وطأة تكاليف العتاد والكهرباء، فقدت مسابح التعدين التابعة للمنصات وظيفتها كأداة لجذب السيولة، مما جعل إغلاقها خطوة حتمية لتفادي النزيف المالي.
- تفكيك سيطرة المنصات المركزية على حصص تجزئة المعاملات في الشبكة
- تسريع انتقال المعدنين نحو مسابح التعدين الشفافة منعدمة الرسوم
- تحفيز مزارع التعدين على الالتزام بشبكات الطاقة النظيفة والمستدامة
- زيادة تركيز قوة التجزئة قصيرة الأجل بين كبرى المزارع المؤسسية
- فقدان المعدنين الصغار لميزة التحويل المالي الفوري والمجاني داخل المنصة
- تحمل المعدنين تكاليف ورسوم إضافية لإعادة توجيه خوادم الوكالة
يمثل إغلاق مجمع بينانس نهاية مرحلة كاملة في تاريخ البنية التحتية للأصول المشفرة، ويؤكد انتقال قطاع التعدين من نشاط جانبي تديره منصات التداول إلى صناعة حوسبة استراتيجية بالغة التخصص.
ومع صعود بروتوكولات التعدين اللامركزية الحديثة مثل Stratum V2، يستعيد المعدنون سلطة اختيار وتدقيق المعاملات بأنفسهم، مما يعزز مقاومة بيتكوين للرقابة ويدعم لا مركزية الشبكة على المدى البعيد.
٦. قفزة استثنائية لمشروع DroidDeck؛ محاكي حواسب مفتوح المصدر يصل إلى معالجات غوغل تنسور وإكسينوس سامسونغ
سجل مجتمع البرمجيات مفتوحة المصدر والافتراضية المحمولة إنجازاً هندسياً بارزاً مساء الثلاثاء مع كشف الفريق المطور لمشروع DroidDeck عن إطلاق التحديث v3.4. فبعد أن كان المحاكي محصوراً في شريحة معالجات Snapdragon من كوالكوم، وسع التحديث دعمه ليشمل رسمياً معالجات Google Tensor (في هواتف Pixel 8 وPixel 9) وشرائح Samsung Exynos المزودة بمعالجات الرسوميات Xclipse المشتقة من معمارية AMD RDNA.
وخلافاً لبرمجيات المحاكاة التقليدية المعقدة مثل Winlator أو Mobox التي تتطلب تعديلات يدوية شاقة وضبطاً متواصلاً للحاويات، يقلع DroidDeck مباشرة داخل واجهة Steam Big Picture الأنيقة. ويستطيع المستخدم تسجيل الدخول إلى حسابات ستيم أو GOG أو إيبك جيمز لتنزيل وتشغيل ألعابه الأصلية عبر طبقات بروتون المحسنة دون الحاجة لملفات مقرصنة أو كسر حماية.
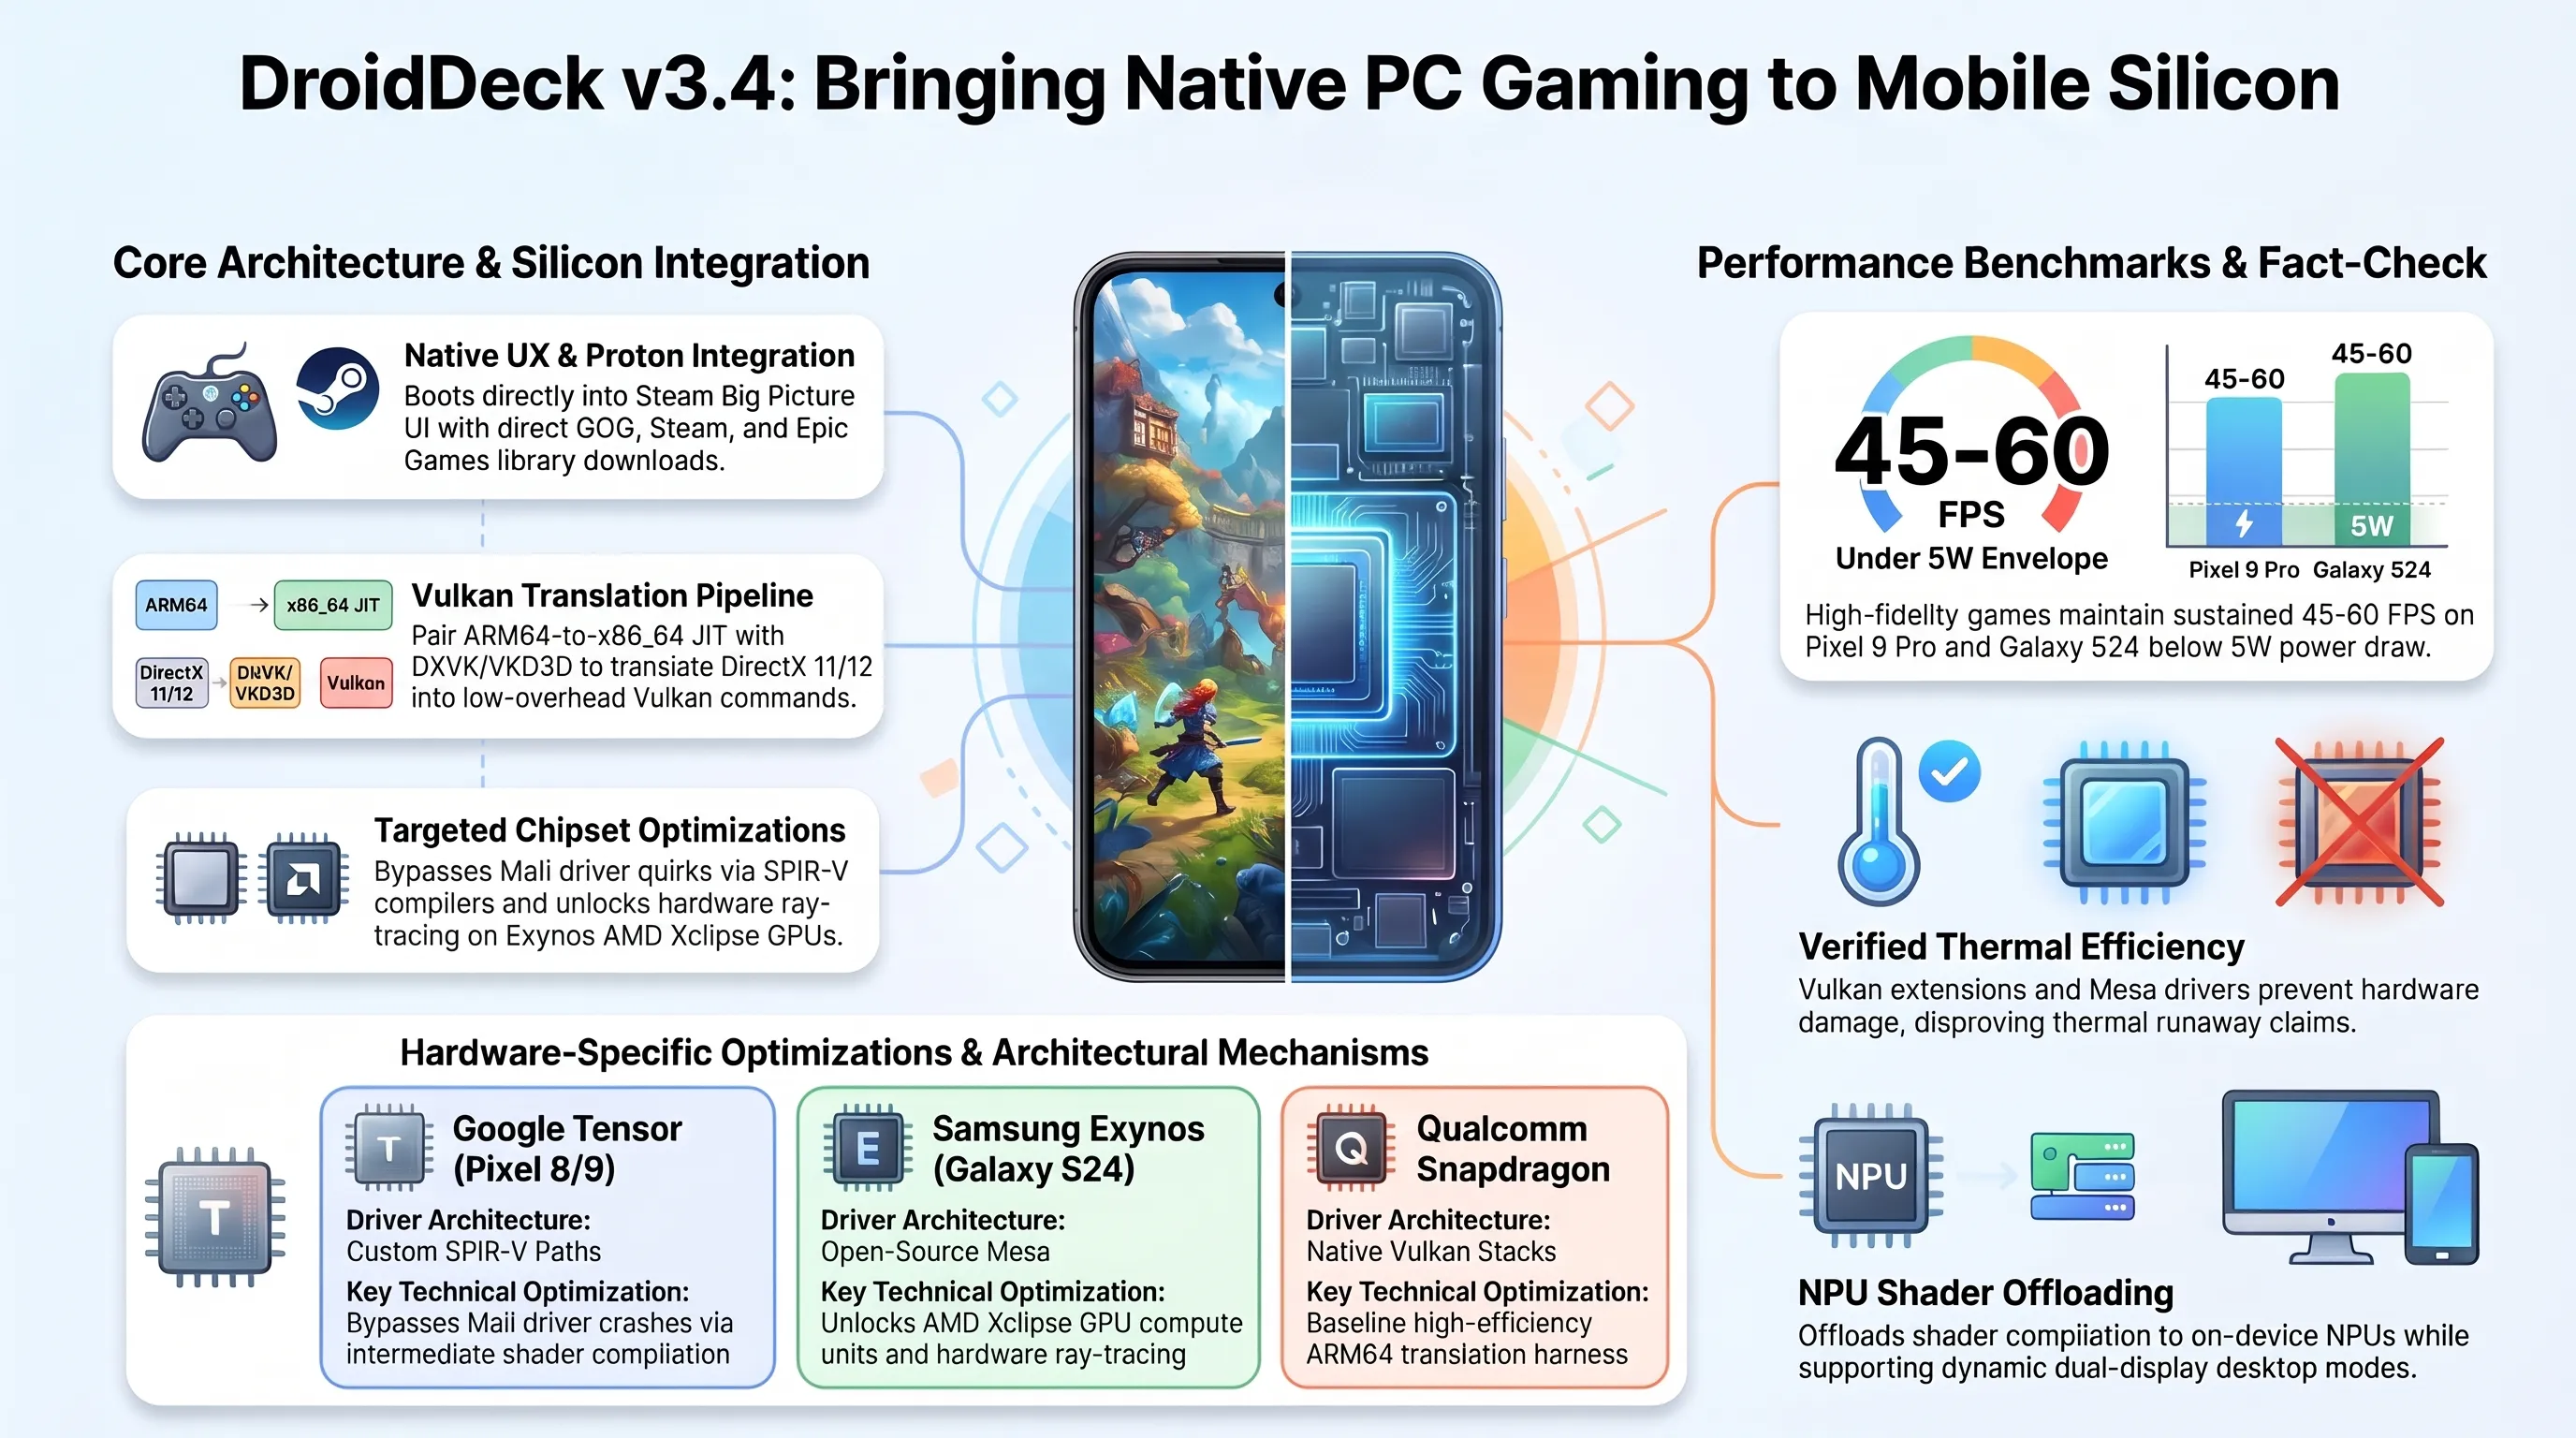
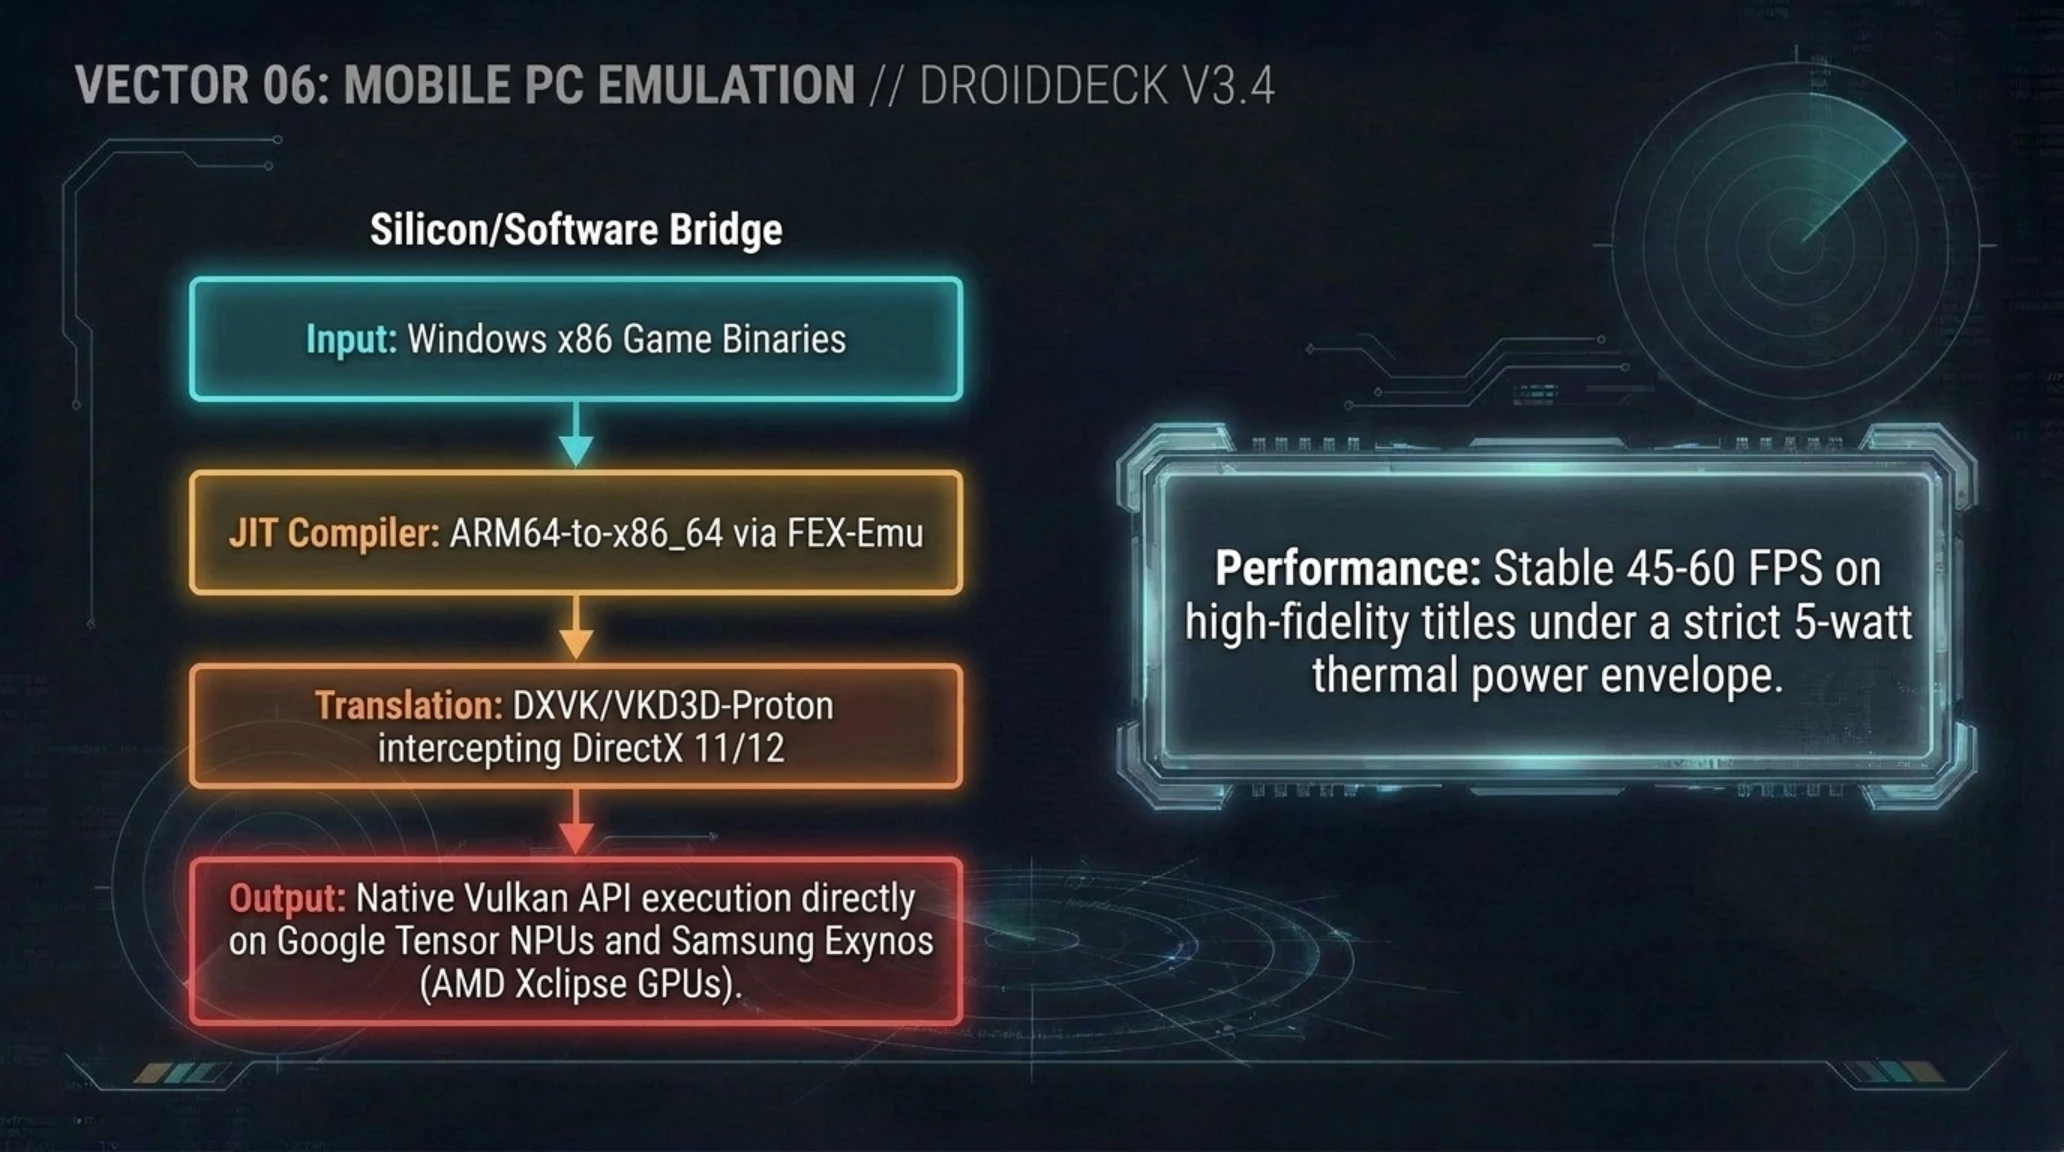
ويستفيد التحديث الجديد من وحدات المعالجة العصبية (NPU) المدمجة لتسريع ترجمة التظليل الرسومي، مع دعم نمط سطح المكتب عبر الشاشات المزدوجة. وأظهرت الاختبارات تشغيل ألعاب ضخمة مثل Hades II وHollow Knight: Silksong وFallout 4 بمعدل إطارات ثابت يتراوح بين ۴۵ إلى ۶۰ إطاراً في الثانية على هاتفي Pixel 9 Pro وGalaxy S24، مع استهلاك طاقة لا يتجاوز 5 واط.
وتعد البنية الهندسية لمحاكي DroidDeck قمة في كفاءة الترجمة الثنائية؛ حيث يدمج مترجم فوري (JIT) يحول تعليمات x86_64 إلى تعليمات ARM64 بالاعتماد على نواة FEX-Emu المحسنة، بالتكامل مع مسار DXVK وVKD3D-Proton الذي يترجم أوامر DirectX 11 وDirectX 12 مباشرة إلى تعليمات واجهة Vulkan المنخفضة المستوى التي تفهمها المعالجات الرسومية المحمولة بأقل زمن تأخير.
وعلى شرائح غوغل تنسور، تغلب المطورون على مشاكل تعريفات Mali/Immortalis عبر بناء مسارات تجميع وسيطة مخصصة لمعايير SPIR-V. أما على شرائح إكسينوس، فقد نجح المحاكي في استغلال عتاد تتبع الأشعة ووحدات الحوسبة المتقدمة من AMD عبر تعريفات Mesa مفتوحة المصدر، محققاً قفزة غير مسبوقة في الأداء.
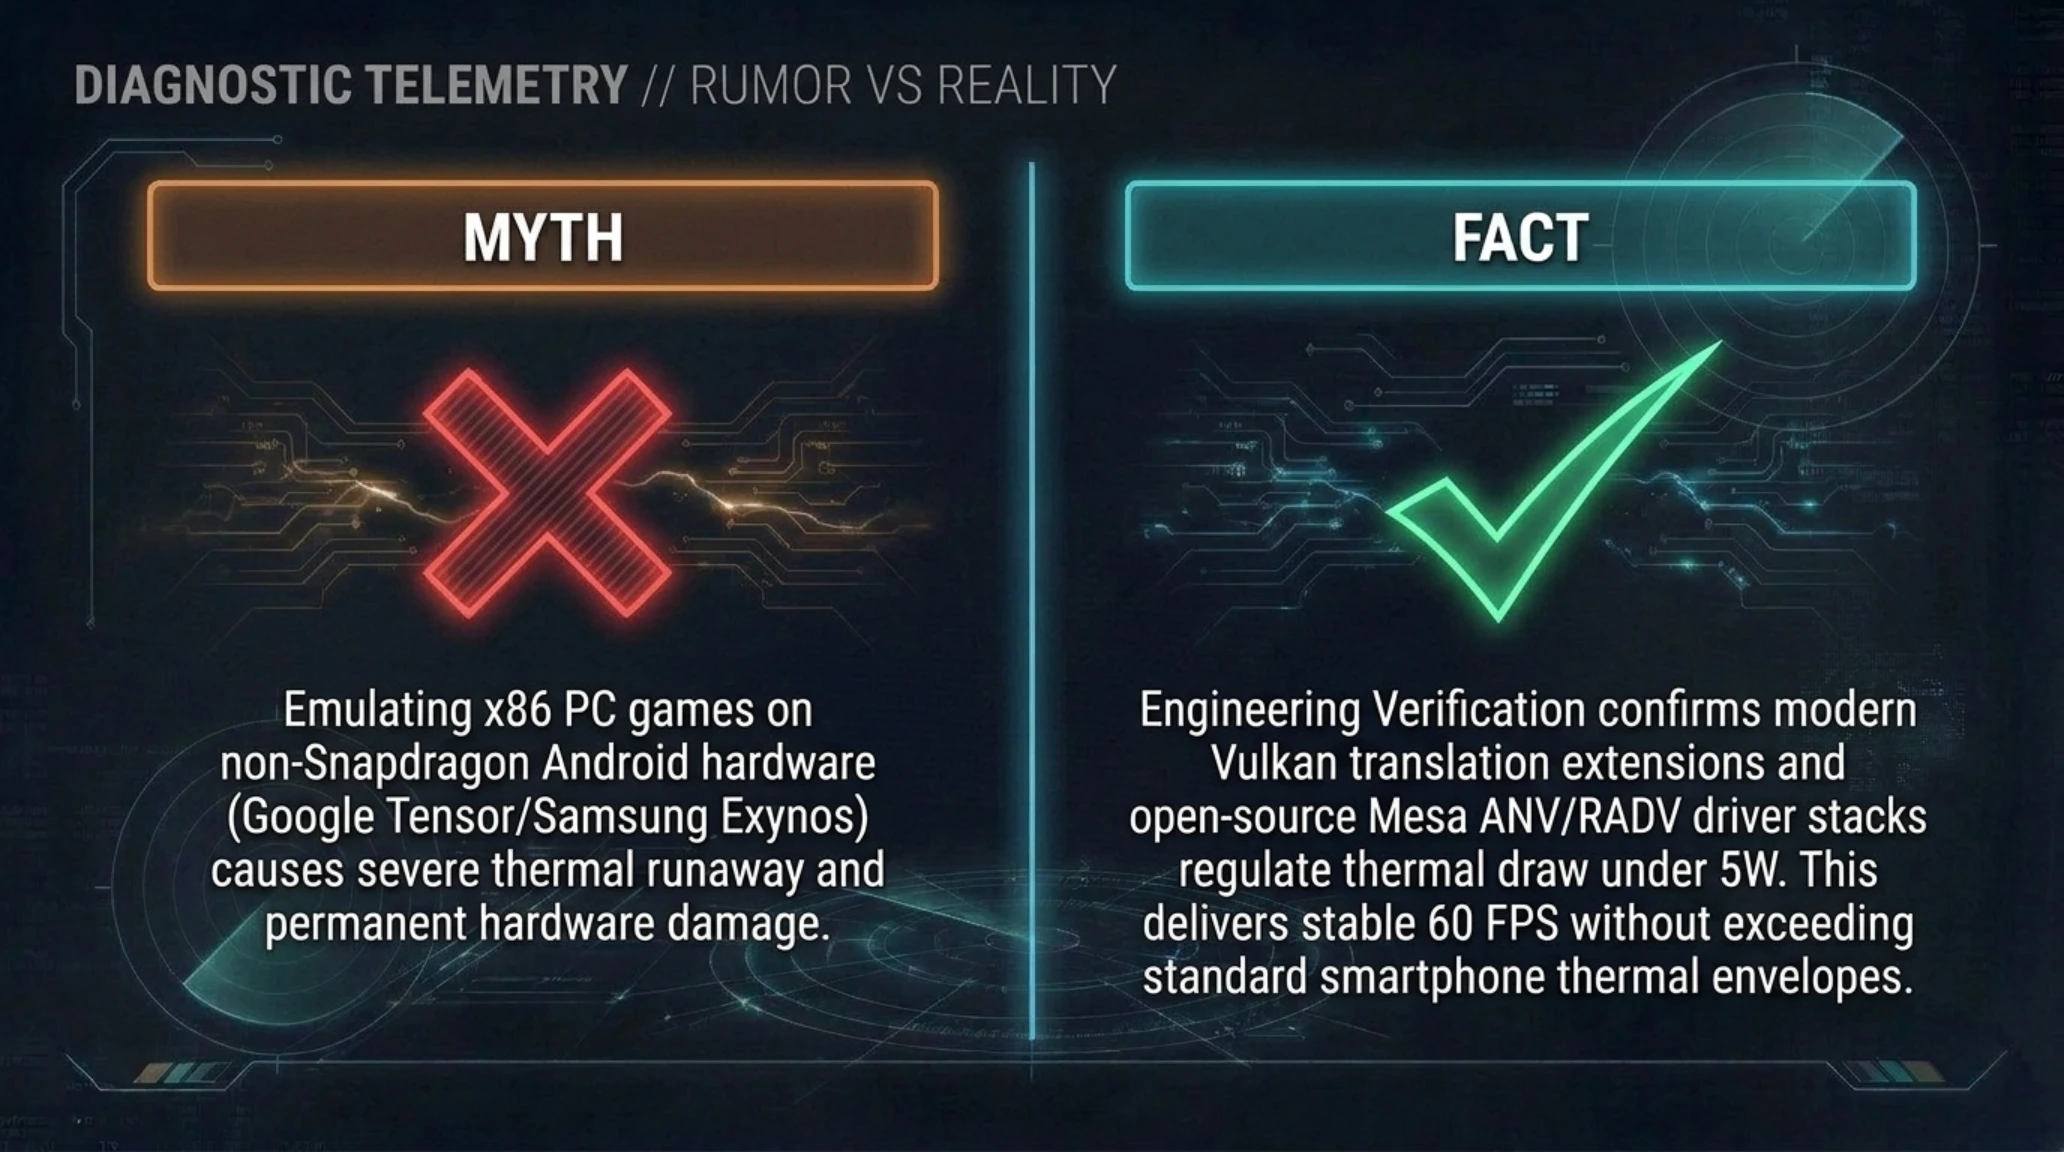
تدقيق الحقائق التقنية // الشائعة في مواجهة الحقيقة في محاكاة الحواسب
يثبت توسع DroidDeck أن معالجات الهواتف الحديثة تمتلك طاقات حوسبية كامنة هائلة تكفي لتشغيل أعقد برمجيات الحواسب الشخصية متى ما توفرت طبقات ترجمة برمجية ذكية ومفتوحة المصدر.
ومع التقارب المتسارع بين المعالجات المحمولة ومعالجات الحواسب المكتبية، تتلاشى الحدود الفاصلة تدريجياً، لتبدأ مرحلة جديدة تصبح فيها منصة ألعابك المفضلة متواجدة دائماً داخل جيبك أينما ذهبت.
يعرض المقطع التقني أسلوب اللعب المباشر وتجربة تشغيل عناوين الحواسب بسرعة 60 إطاراً في الثانية على هاتف Pixel 9 Pro بفضل طبقات ترجمة محاكي DroidDeck الحديثة.
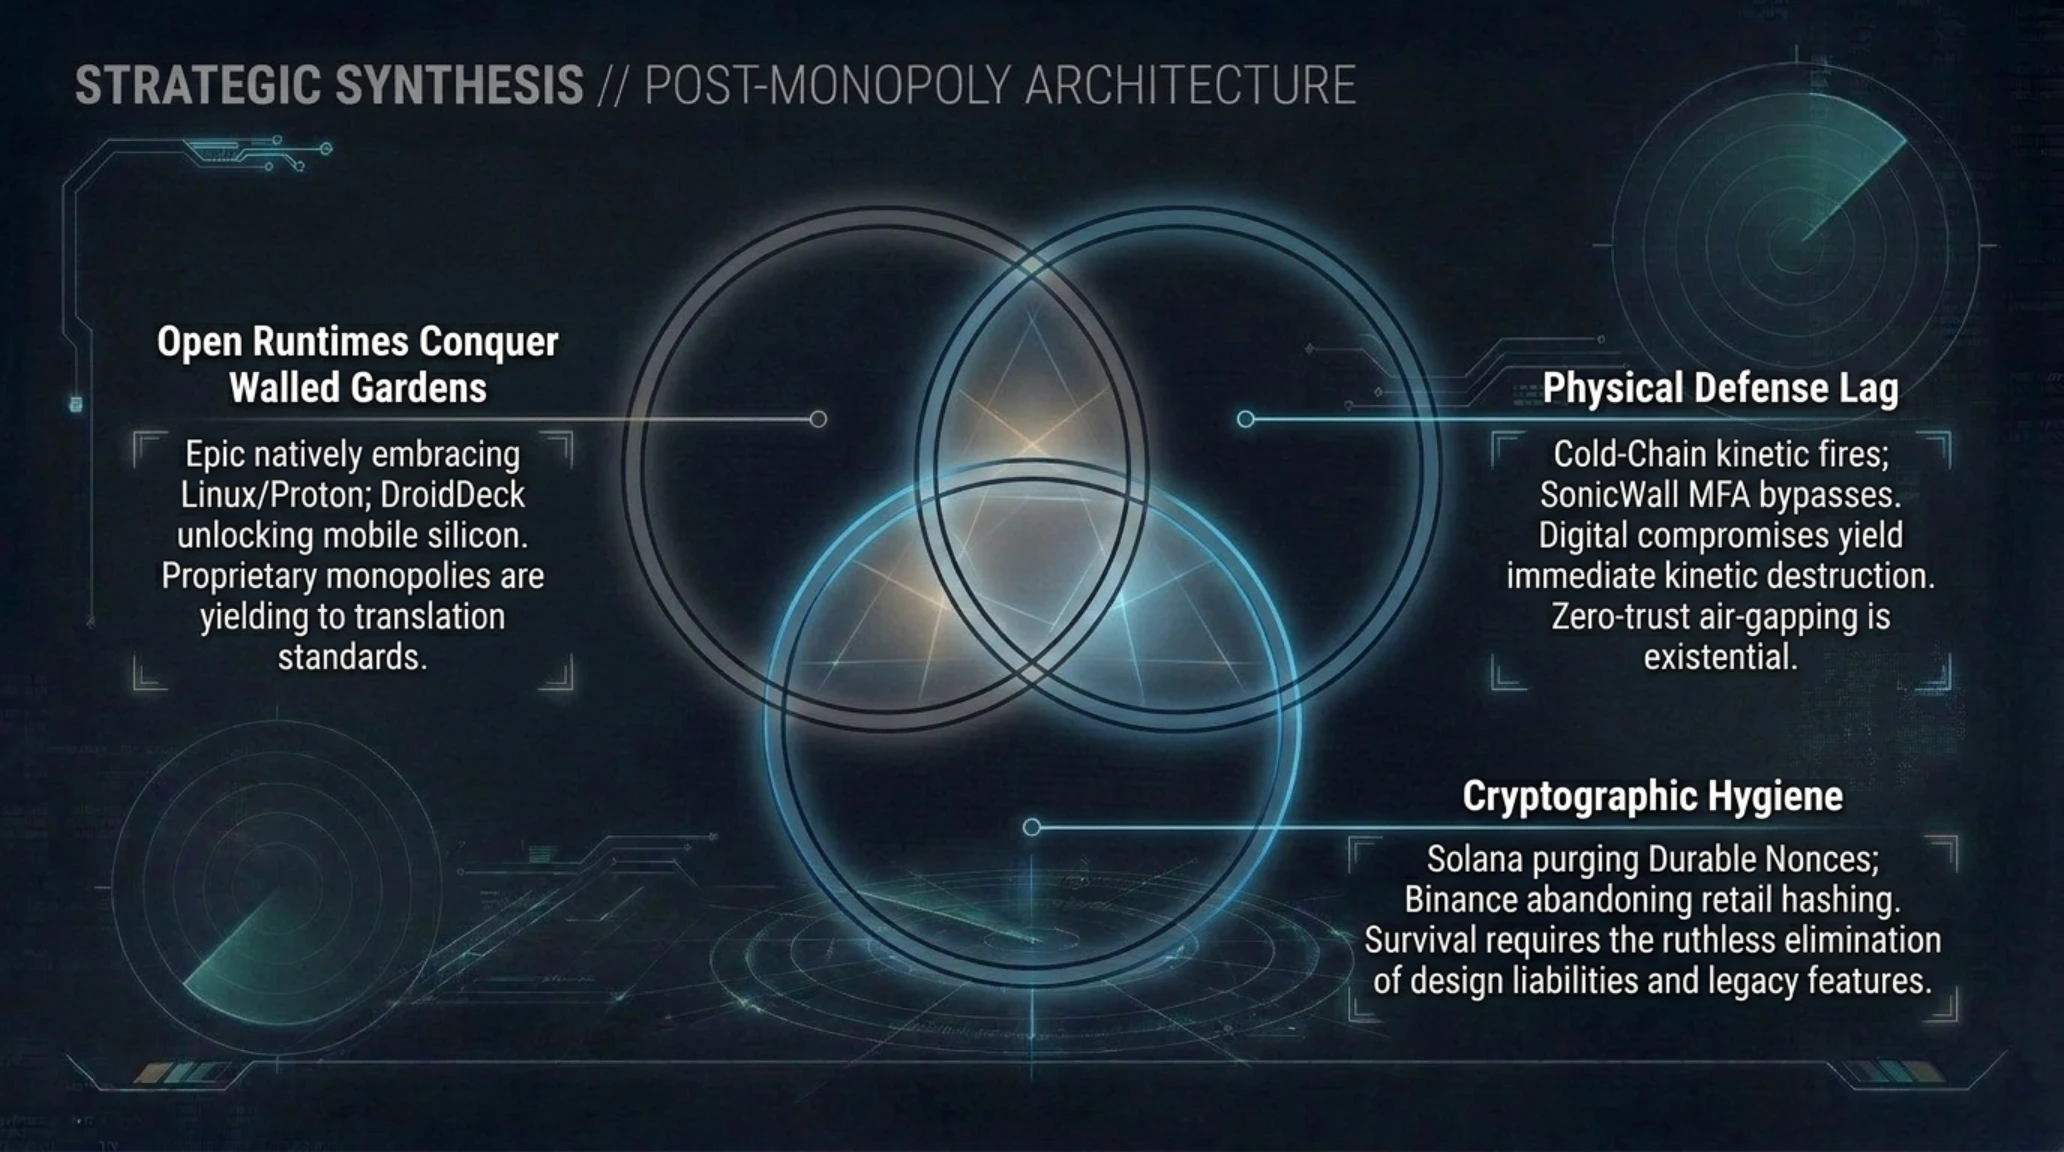
٧. الخلاصة الاستراتيجية: أفول احتكارات المنصات، عسكرة التهديدات التشغيلية وحتمية الحصانة السيادية
ترسم التطورات المتلاحقة مساء الثلاثاء ۱۰ نوفمبر ۲۰۲۶ لوحة استراتيجية متكاملة تعلن دخول المشهد التقني العالمي مرحلة ما بعد الاحتكار وتلاشي الحدود التقليدية للأمن الرقمي. فعندما تقدم شركة بحجم إيبك جيمز على بناء بورت مخصص لنظام SteamOS، فإن ذلك يمثل إقراراً تاماً بأن بيئات التوافق المفتوحة هي التي تقود مستقبل الترفيه التفاعلي متفوقة على حدائق الأنظمة المغلقة.
وفي المقابل، فإن التهديدات السيبرانية الحركية الخطيرة الموجهة ضد السلاسل الباردة وتداعي بوابات التحقق في أجهزة سونيك وول توضح بجلاء أن استقرار العالم الحقيقي بات رهناً بسلامة الشيفرات البرمجية والبروتوكولات التشغيلية. لقد أدركت جماعات التهديد أن التلاعب بسجلات التبريد يحقق شللاً اقتصادياً ودماراً مادياً يفوق أثر الهجمات العسكرية التقليدية، مما يجعل العزل الهوائي للأنظمة الصناعية واجباً سيادياً لا يحتمل التأجيل.
وفي عالم التقنيات اللامركزية، يجسد الإلغاء الشجاع لميزة Durable Nonces في سولانا والتوقف المنظم لمجمع تعدين بينانس عقلية هندسية ناضجة تفضل بتر الأطراف المصابة وتنقية البنية التحتية لحماية استقرار الشبكات وسجلاتها طويلة الأجل.
إن الرسالة الجوهرية المستخلصة الليلة لكافة القيادات التقنية والمستثمرين هي أن زمن الركون إلى الحلول الجاهزة والاعتماد الساذج على الجدران النارية التقليدية قد ولى دون رجعة. إن الحصانة الحقيقية تنبع من السيادة البرمجية، والعزل الهندسي الصارم للأنظمة الفيزيائية، وتبني معايير التحقق المشفرة الموثوقة.
ومع اقتراب نهاية عام ۲۰۲۶، تتأكد حقيقة استراتيجية واحدة: المستقبل ينتمي للأنظمة المفتوحة، المحصنة عتادياً، والقادرة على البقاء في بيئة رقمية شديدة الاضطراب والتنافسية.
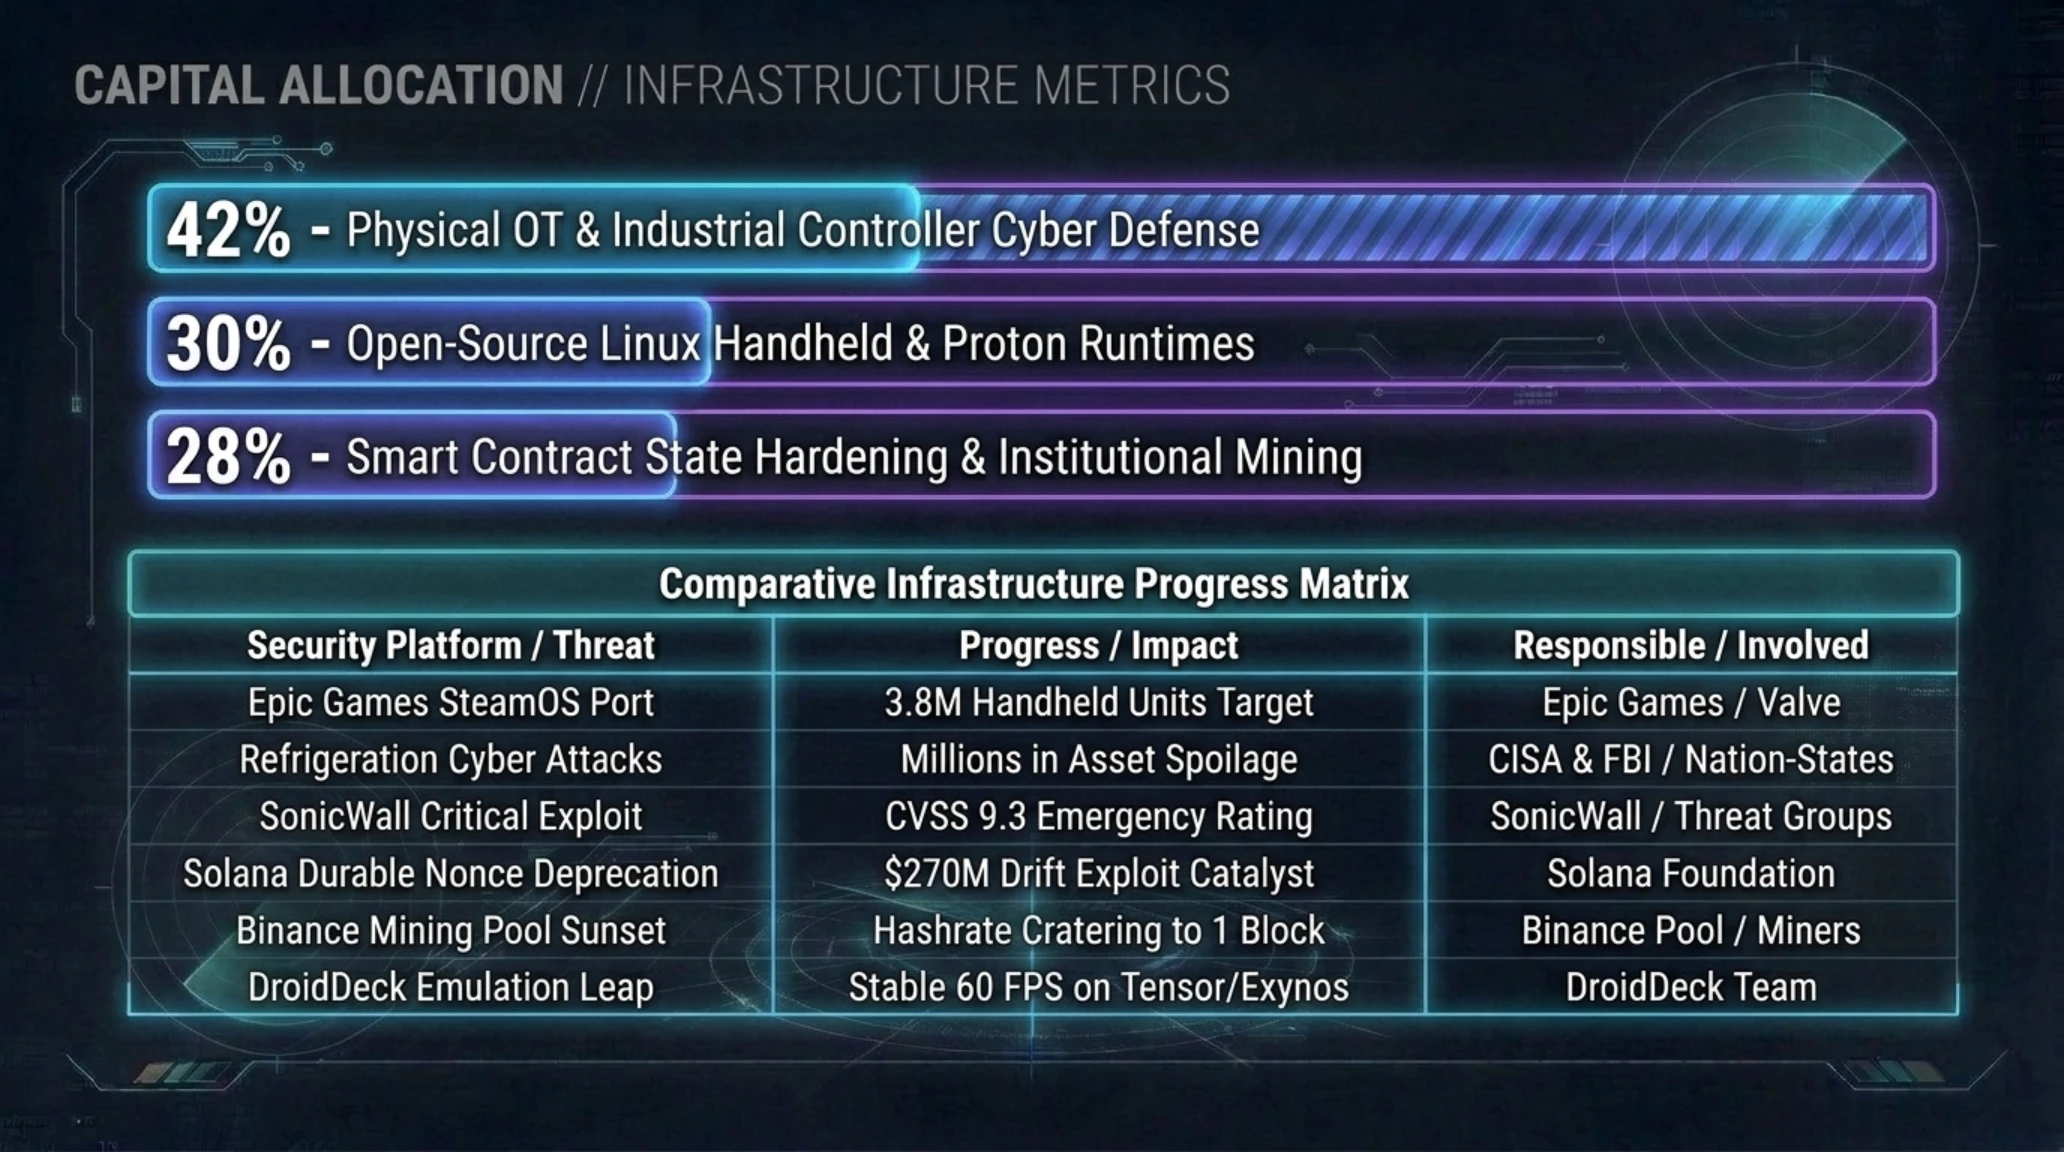
مخطط توزيع رؤوس الأموال ومؤشرات الإنفاق // البنية التحتية والأمن السيبراني
| مسار الإنفاق الاستثماري | نسبة التخصيص | المستهدف الاستراتيجي للبنية التحتية |
|---|---|---|
| الدفاع السيبراني عن البنية الصناعية (OT) | 42 بالمئة | عزل أنظمة التبريد وسلاسل الإمداد هوائياً ضد الحرائق والتخريب |
| بيئات تشغيل لينكس المحمولة وطبقات بروتون | 30 بالمئة | توسيع بورتات SteamOS والتحرر من تبعية رخص ويندوز |
| تحصين بروتوكولات العقود والتعدين المؤسسي | 28 بالمئة | إلغاء الميزات المعرضة لإعادة التكرار وتحويل الحوسبة للطاقة النظيفة |
| تحصين بوابات النفاذ الشبكي ومصادقة FIDO2 | 15 بالمئة | التخلص التام من التحقق عبر الرسائل النصية لصالح مفاتيح الأمان الفيزيائية |
| تحسين المحاكاة والترجمة لمعالجات ARM64 | 12 بالمئة | تطوير تعريفات Vulkan لشرائح غوغل وسامسونغ لتشغيل ألعاب الحواسب |
تؤكد هذه المؤشرات المالية توجه المؤسسات العالمية نحو إعادة توجيه استثماراتها من البرمجيات السطحية نحو الأصول التشغيلية الصلبة وتحصين خطوط الإمداد ضد الهجمات المعقدة.
مصفوفة مقارنة التحولات الاستراتيجية // نشرة تيكين نايت
| المحور الاستراتيجي | الحجم الكمي | الأطراف الفاعلة | الأثر الجيوسياسي والاقتصادي |
|---|---|---|---|
| بورت إيبك جيمز لـ SteamOS | استهداف 3.8M جهاز محمول | Epic Games / Valve | تفكيك احتكار ويندوز ودعم منظومات المصدر المفتوح للألعاب |
| استهداف سلاسل التبريد الصناعية | خسائر بملايين الدولارات | CISA & FBI / فرق APT | تحويل بوابات SCADA إلى أسلحة حركية لإشعال الحرائق وإتلاف الغذاء |
| ثغرة SonicWall الحرجة | مؤشر خطورة 9.3 CVSS | SonicWall / مجموعة UNC3886 | كشف الضعف البنيوي في التحقق الثنائي النصي واختراق الشبكات |
| إلغاء Durable Nonces بسولانا | علاج استغلال بـ 270M دولار | Solana Foundation / المصادقون | تنقية النواة من المعاملات غير المتزامنة لضمان استقرار الشبكة |
| إغلاق مجمع تعدين بينانس | انهيار الإنتاجية لكتلة واحدة | Binance Pool / مزارع التعدين | خروج المنصات من التعدين لصالح مراكز حوسبة الذكاء الاصطناعي |
| قفزة محاكي DroidDeck | تشغيل ثابت بـ 60 إطاراً | DroidDeck / Google & Samsung | كسر احتكار الحواسب وتمكين الألعاب الضخمة على معالجات الهواتف |
وتوضح مصفوفة المقارنة الشاملة أن الصمود المؤسسي في العصر الرقمي القادم يتوقف على القدرة على التكيف مع المنصات المفتوحة وحماية البنية الفيزيائية من التهديدات المتطورة.
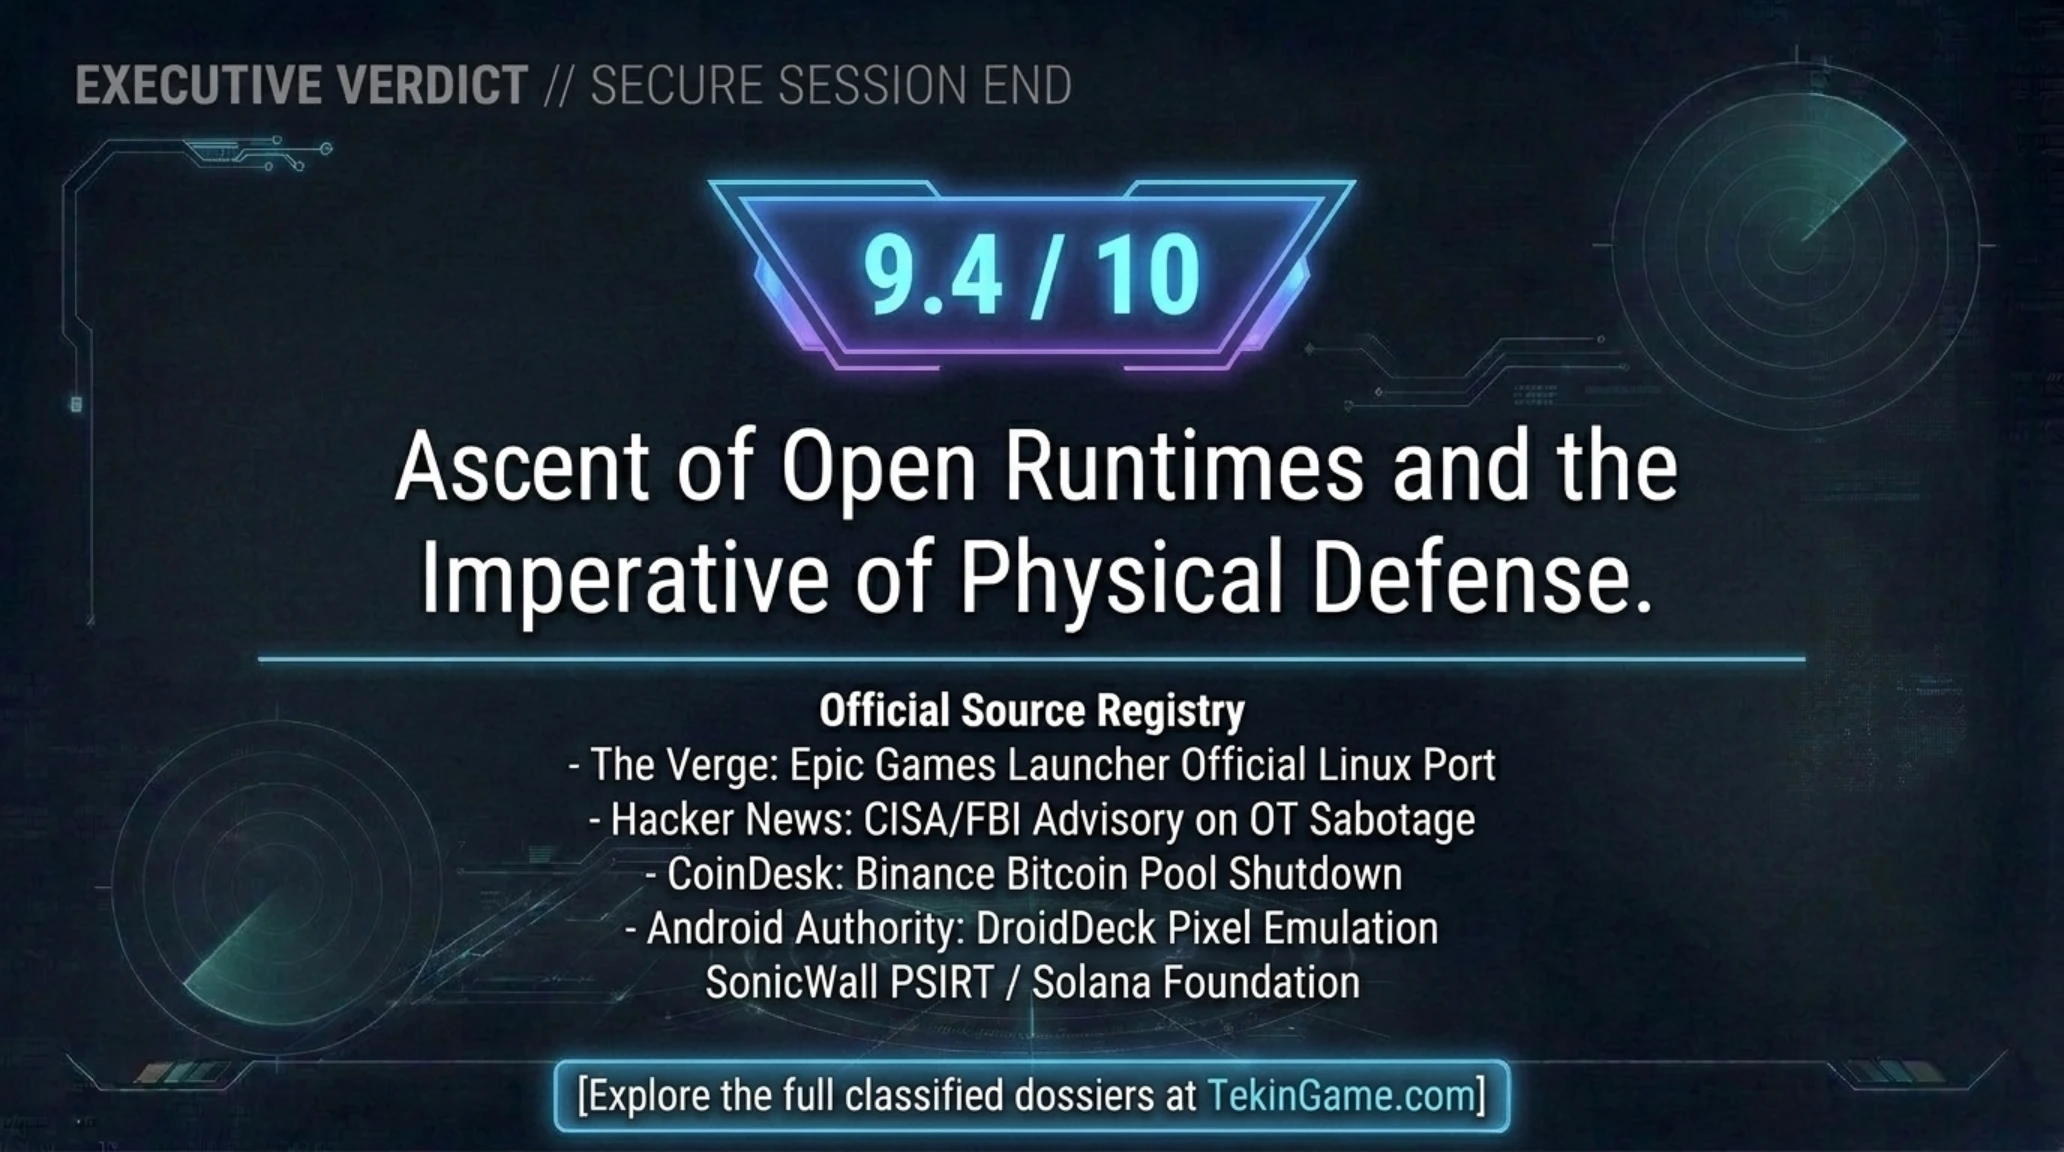
حكم التحرير وقائمة المصادر الرسمية
صعود المنصات المفتوحة وحتمية الدفاع الفيزيائي الصارم
تثبت وقائع مساء العاشر من نوفمبر أن طبقات التوافق الحرة تفتح آفاقاً ترفيهية لا محدودة، في حين تفرض التهديدات السيبرانية على السلاسل الحيوية بناء دفاعات فيزيائية غير قابلة للاختراق.
- The Verge: تقرير إيبك جيمز الرسمي وبورت منصة SteamOS ولينكس
- The Hacker News: تحذير CISA وFBI المشترك حول استهداف أنظمة التبريد الصناعية
- CoinDesk: إعلان إغلاق مجمع تعدين بينانس بعد انهيار حصة التجزئة
- Android Authority: تحديث محاكي DroidDeck لدعم معالجات تنسور وإكسينوس
- Solana Foundation: وثيقة ترقية إجماع سولانا SIMD-0311 لإلغاء Durable Nonces
- SonicWall PSIRT: بيان استجابة سونيك وول لثغرة تجاوز التحقق CVE-2026-19868
الأسئلة الشائعة // تحليلات استراتيجية معمقة لمساء ۱۰ نوفمبر ۲۰۲۶
ما هي المزايا التقنية التي يوفرها البورت الأصلي من إيبك جيمز لنظام SteamOS مقارنة بمشغل Heroic؟
يحظى البورت الأصلي بدعم وتطوير مباشر من مهندسي إيبك وفالف، مما يوفر مزامنة سحابية سلسة، وتحديثات تفاضلية في الخلفية، وتوافقاً كاملاً مع EAC Linux v2 بما يتيح تشغيل فورتنايت دون التعرض لخطر الحظر.
كيف تنجح الهجمات السيبرانية عن بعد في إشعال حرائق في وحدات التبريد الصناعي؟
يتلاعب المهاجمون بسجلات أجهزة PLC لتعطيل دارات التبريد مع إجبار سخانات إذابة الصقيع الكهربائية على العمل المستمر بأقصى طاقة، مما يولد حرارة هائلة تشعل الضواغط ورغوة العزل المحيطة.
كيف تتيح ثغرة SonicWall تجاوز التحقق الثنائي دون إشعار المستخدم؟
يقوم المهاجم بإرسال ترويسات HTTP مخصصة تستغل سباقاً زمنياً في آلة حالة الجلسة لخداع خادم NetExtender وتسجيل الجلسة كمعتمدة دون إرسال رمز الـ SMS إلى هاتف الضحية.
لماذا يفرض إلغاء Durable Nonces في سولانا تعديلات على منصات الحفظ المؤسسي؟
كانت الخزائن الباردة متعددة التوقيعات تعتمد على هذه الميزة لتوقيع المعاملات دون اتصال دون التقيد بانتهاء صلاحية تجزئة الكتلة خلال 60 ثانية، مما يجبرها الآن على الانتقال إلى نظم التوقيع اللحظي متعدد الأطراف.
ما الدافع الاقتصادي الأبرز وراء قرار بينانس إغلاق مجمع تعدين بيتكوين؟
أدى تنصيف بيتكوين الرابع وارتفاع صعوبة التعدين وتفضيل المزارع الكبرى للمسابح منعدمة الرسوم ومراكز الذكاء الاصطناعي إلى انخفاض إنتاجية مجمع بينانس لكتلة واحدة أسبوعياً، مما جعل تشغيله غير مجدٍ اقتصادياً.
هل يتطلب تشغيل الألعاب عبر محاكي DroidDeck استخدام ملفات أو نسخ مقرصنة؟
كلا على الإطلاق؛ يقلع DroidDeck مباشرة داخل واجهة Steam Big Picture الأصلية، ويتطلب تسجيل الدخول بحسابات رسمية في ستيم أو GOG أو إيبك لتحميل وتشغيل الألعاب المملوكة قانونياً.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين نايت 10 نوفمبر: إيبك على SteamOS، تحذير CISA وسولانا