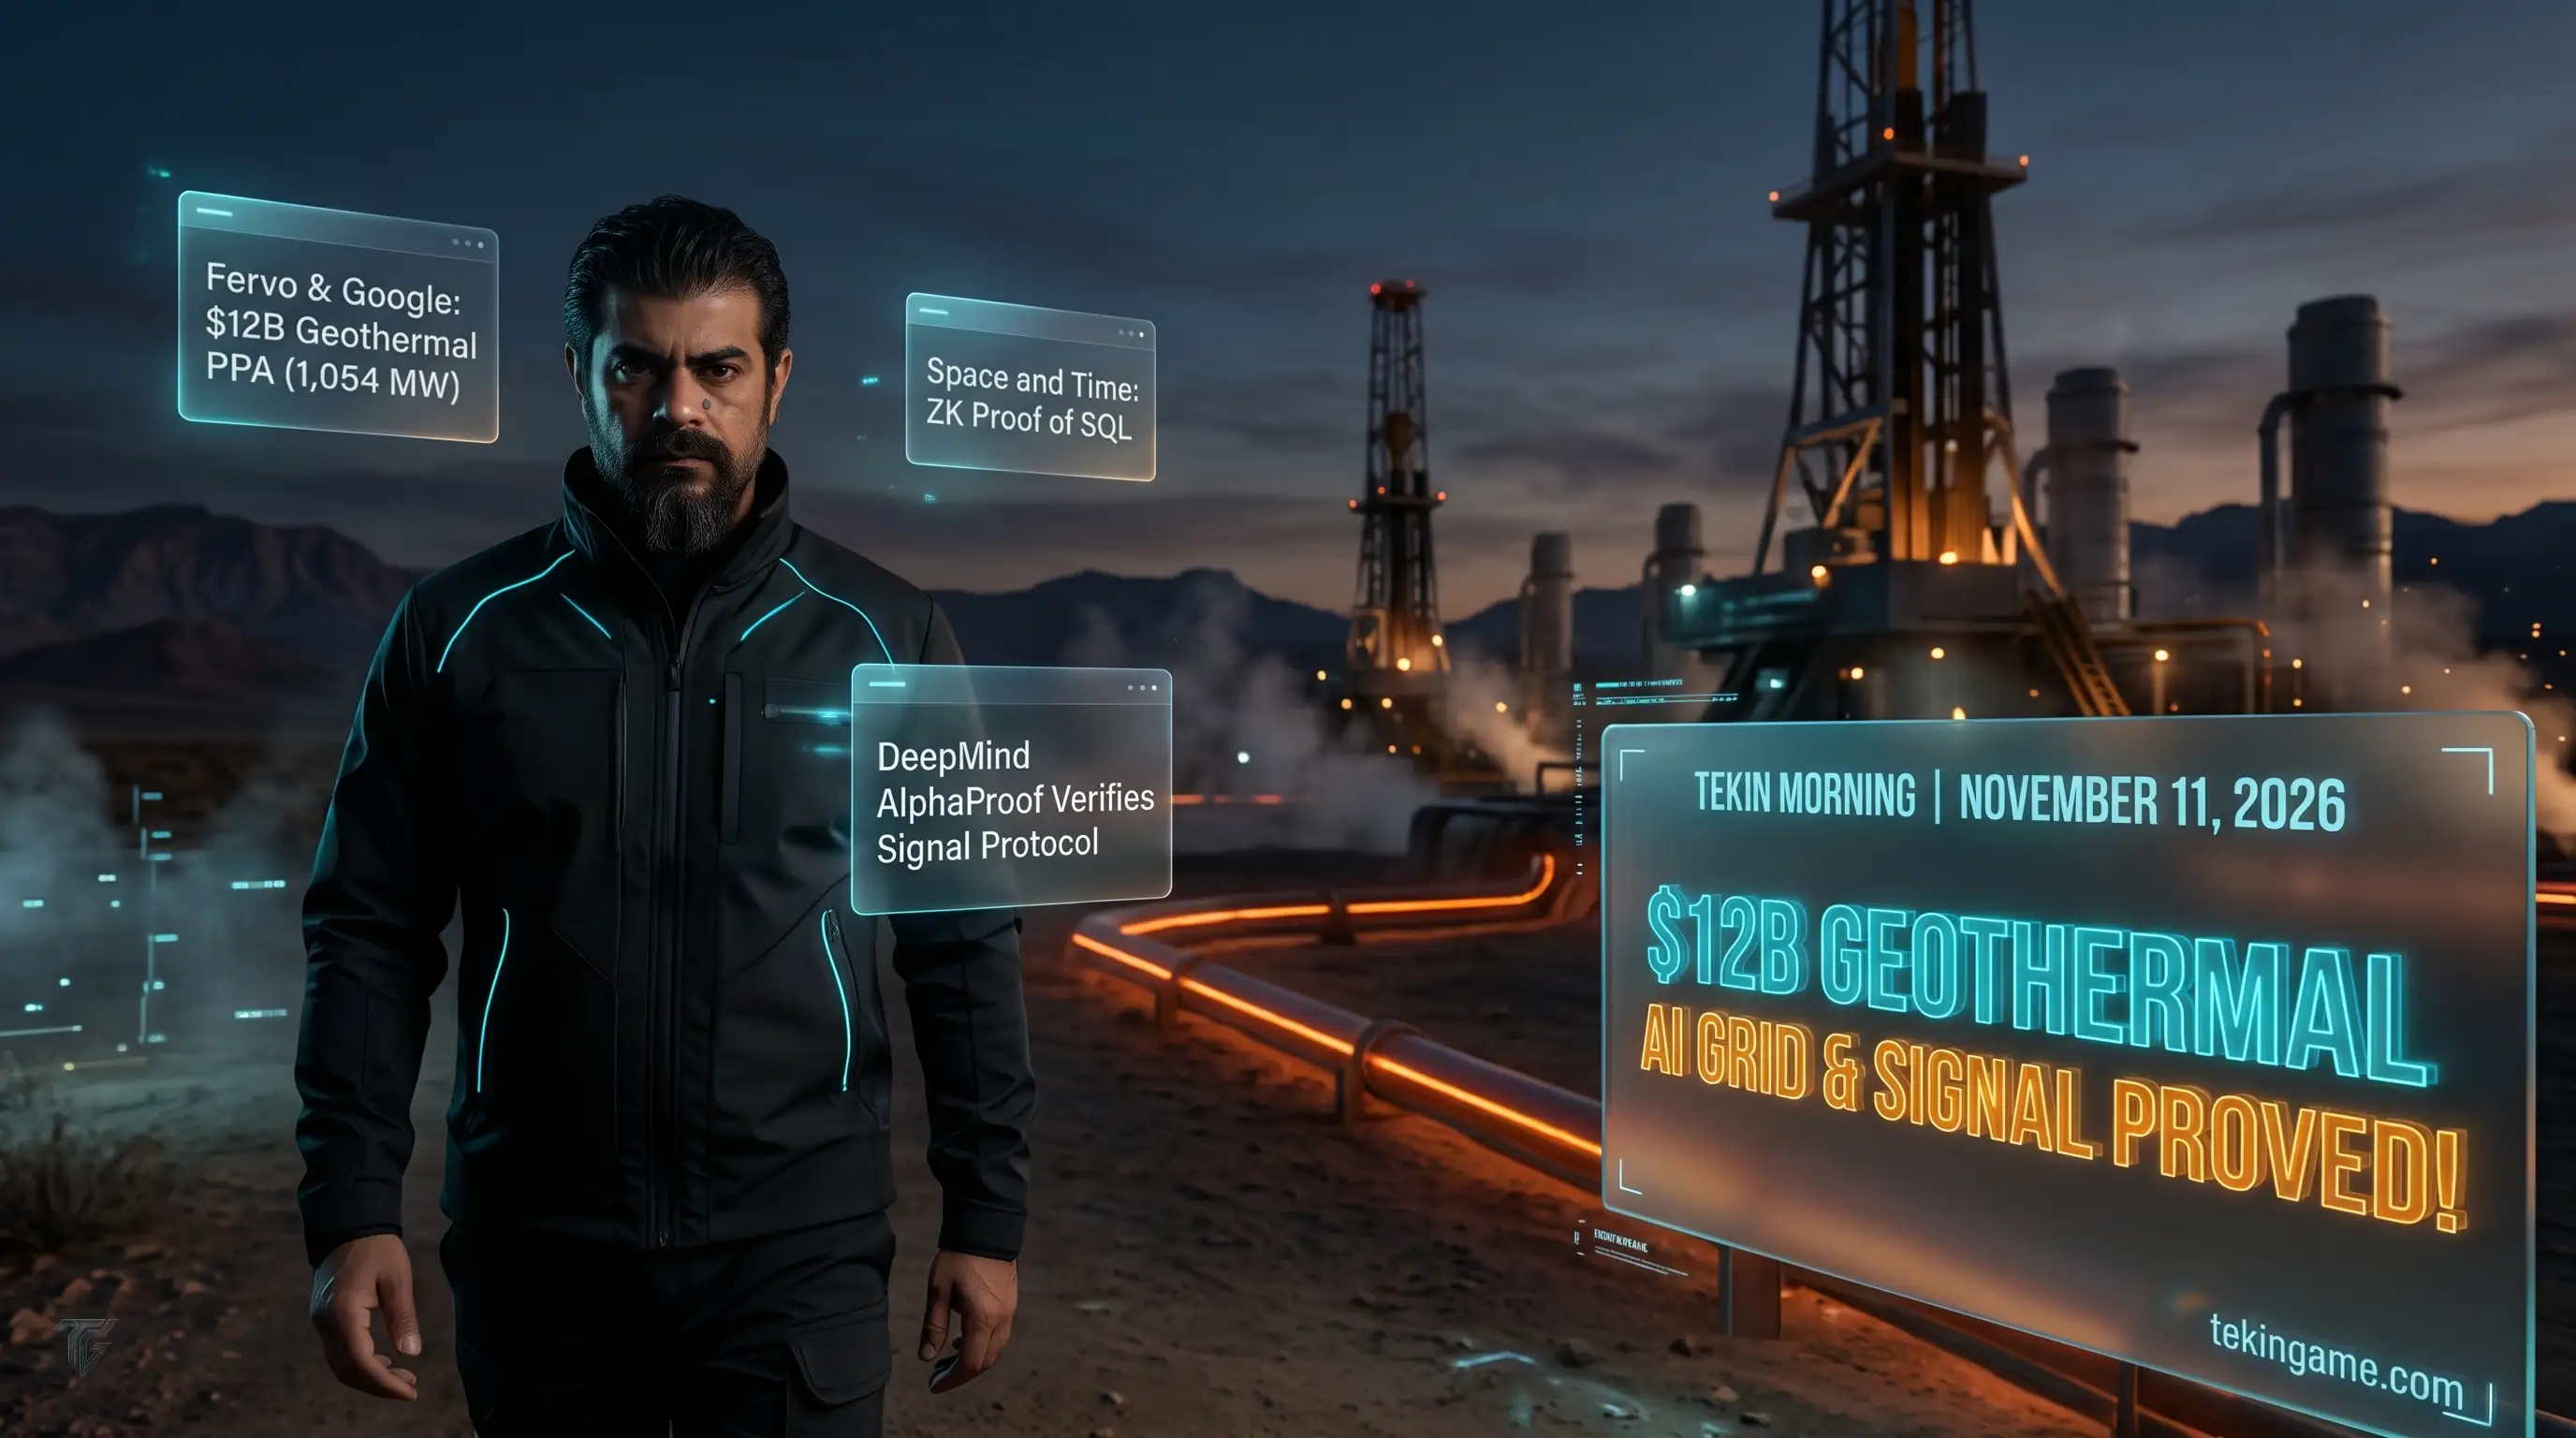
ملخص تيكين مورنينغ لصباح 11 نوفمبر 2026: 1. غوغل تطلق تحديثا طارئا لسد الثغرة الصفرية الثامنة في متصفح كروم (CVE-2026-125350)؛ 2. اختراق المزود السحابي لشركة Fireworks AI وتسريب مفاتيح وسجلات نوشن وكيرسور؛ 3. فيرفو إنرجي تبرم عقود طاقة حرارية أرضية بقيمة 11.9 مليار دولار بدعم من غوغل؛ 4. إطلاق منصة Space and Time المؤسسية بتقنية Proof of SQL؛ 5. ديب مايند تثبت أمان بروتوكول سيجنال رياضيا عبر AlphaProof؛ و6. نموذج Claude Fable 5.2 يتفوق على GPT-6 Cyber.
تحليل تيكين | صباح الأربعاء 11 نوفمبر 2026؛ سد الثغرة الصفرية الثامنة في كروم، اختراق فايرووركس، صفقة الـ 12 مليار للطاقة الحرارية وتفوق كلود 5.2 السيبراني
مع إشراقة الأربعاء 11 نوفمبر 2026، تقف منظومة الحوسبة العالمية عند مفترق طرق تاريخي تعاد فيه صياغة مفاهيم الأمن الرقمي، اقتصاديات الطاقة المستدامة، ومناهج التحقق البرمجي الصارم. وامتداداً للاختراقات الشبكية الحرجة التي فككناها في تيكين نايت 10 نوفمبر حول ثغرة SonicWall وبورت إيبك جيمز لنظام SteamOS، تواجه المؤسسات اليوم ثغرة صفرية نشطة في متصفح كروم واختراقاً خطيراً في سلسلة إمداد منصة Fireworks AI.
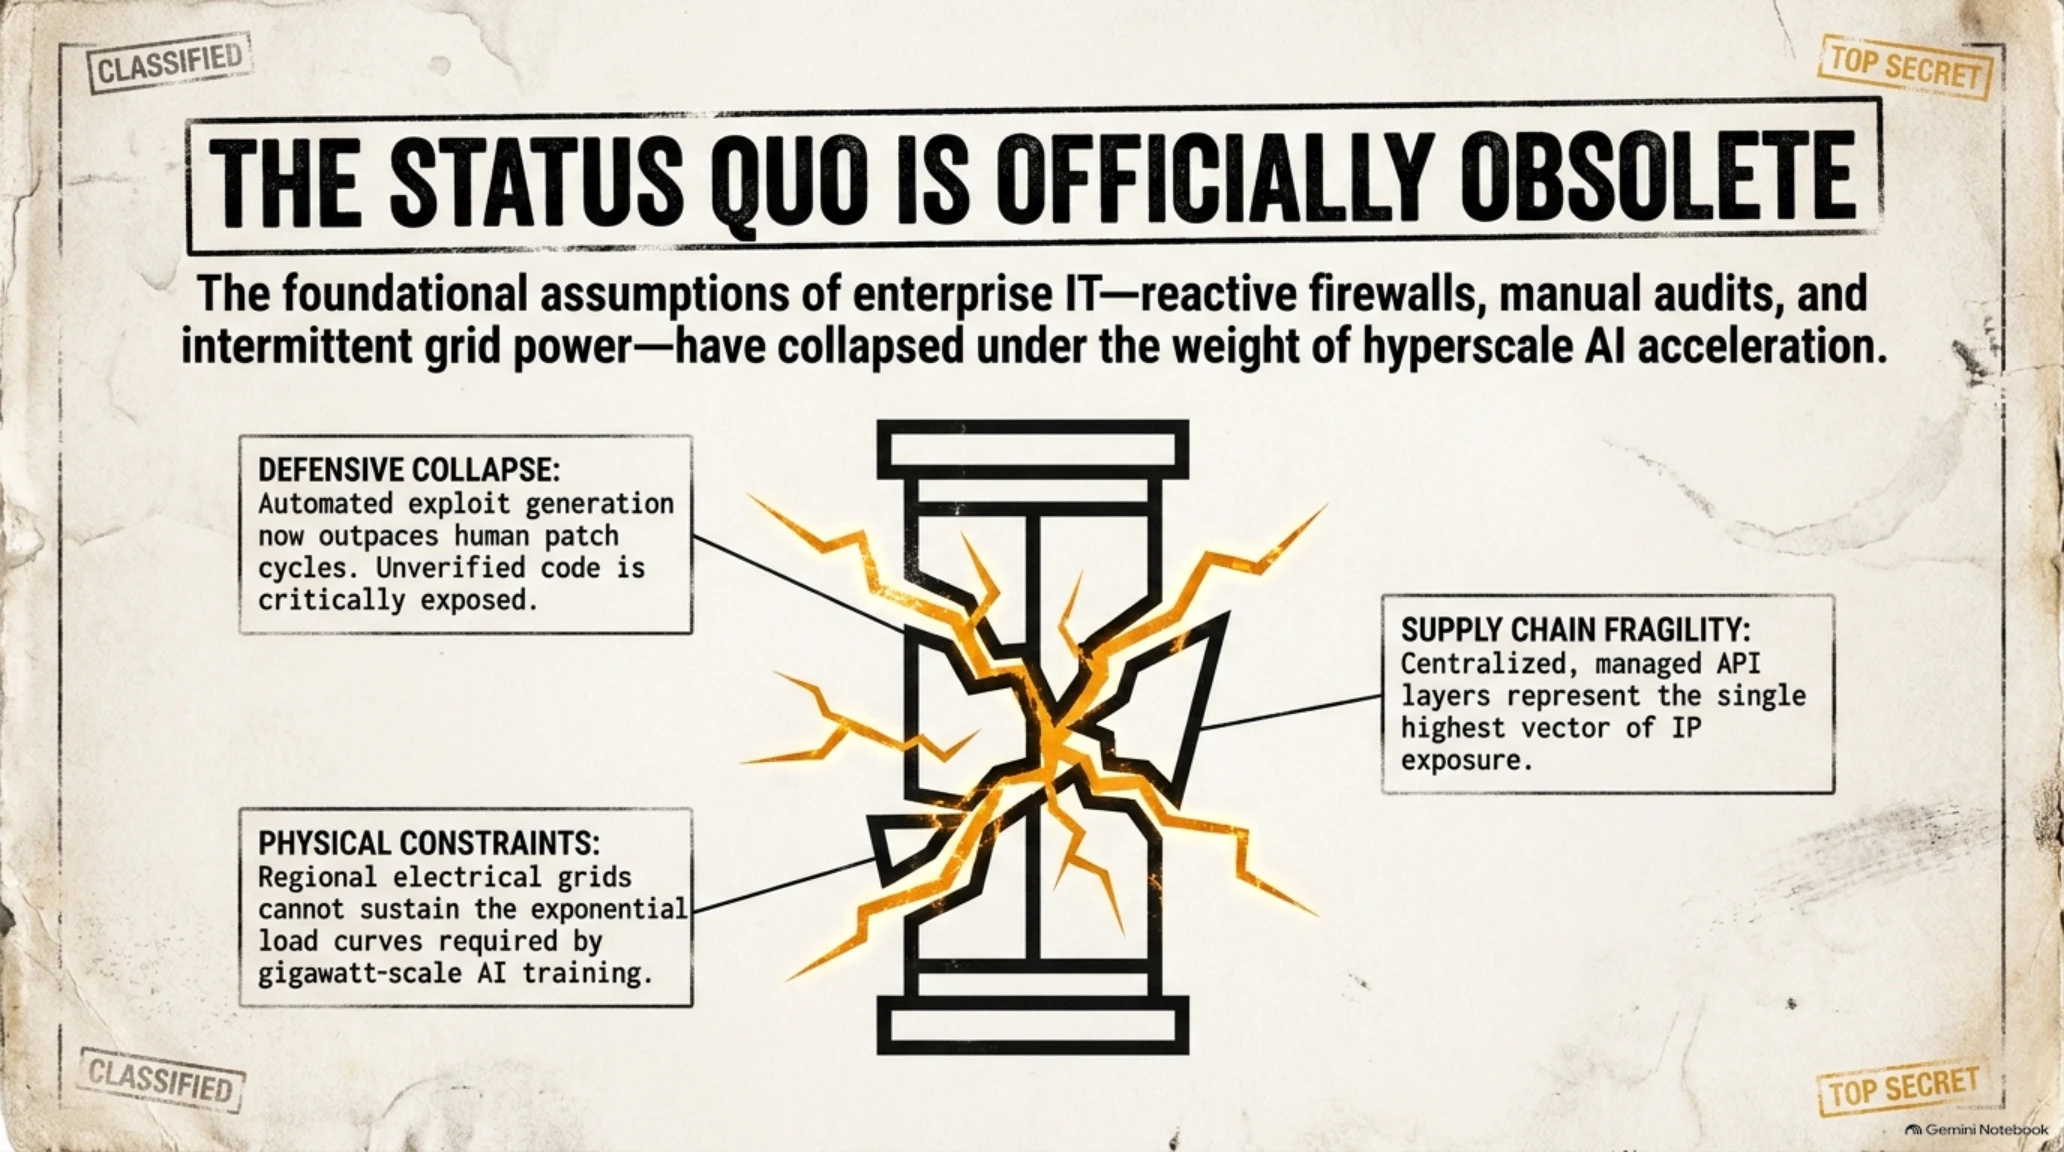
تثبت التحولات المتسارعة خلال هذا الأسبوع أن الرهان على الأساليب اليدوية في فحص الشيفرات أو إدارة مراكز البيانات قد ولى. وبالتزامن مع تحولات اقتصاديات السحابة التي رصدناها في تيكين رادار حول باقات شحن Apple Intelligence بقيمة 50 دولاراً في لوجيك برو، تبرم غوغل صفقة طاقة حرارية أرضية بـ 12 مليار دولار مع فيرفو إنرجي، وتطلق سبيس آند تايم تقنية Proof of SQL، وتثبت ديب مايند بروتوكول سيجنال رياضياً، بينما يكتسح Claude Fable 5.2 اختبارات الأمن السيبراني.
الرؤية الاستراتيجية // 6 محاور رئيسية في لمحة خاطفة
في هذا الملف الاستراتيجي الشامل، نسلط الضوء على 6 محاور مفصلية ترسم ملامح السيادة التكنولوجية للشركات والمؤسسات الكبرى عبر تحليل دقيق ومستندات تقنية موثقة.
المحور الأول: جوجل تطلق تحديثاً طارئاً لمتصفح كروم لسد الثغرة الصفرية النشطة الثامنة لعام 2026
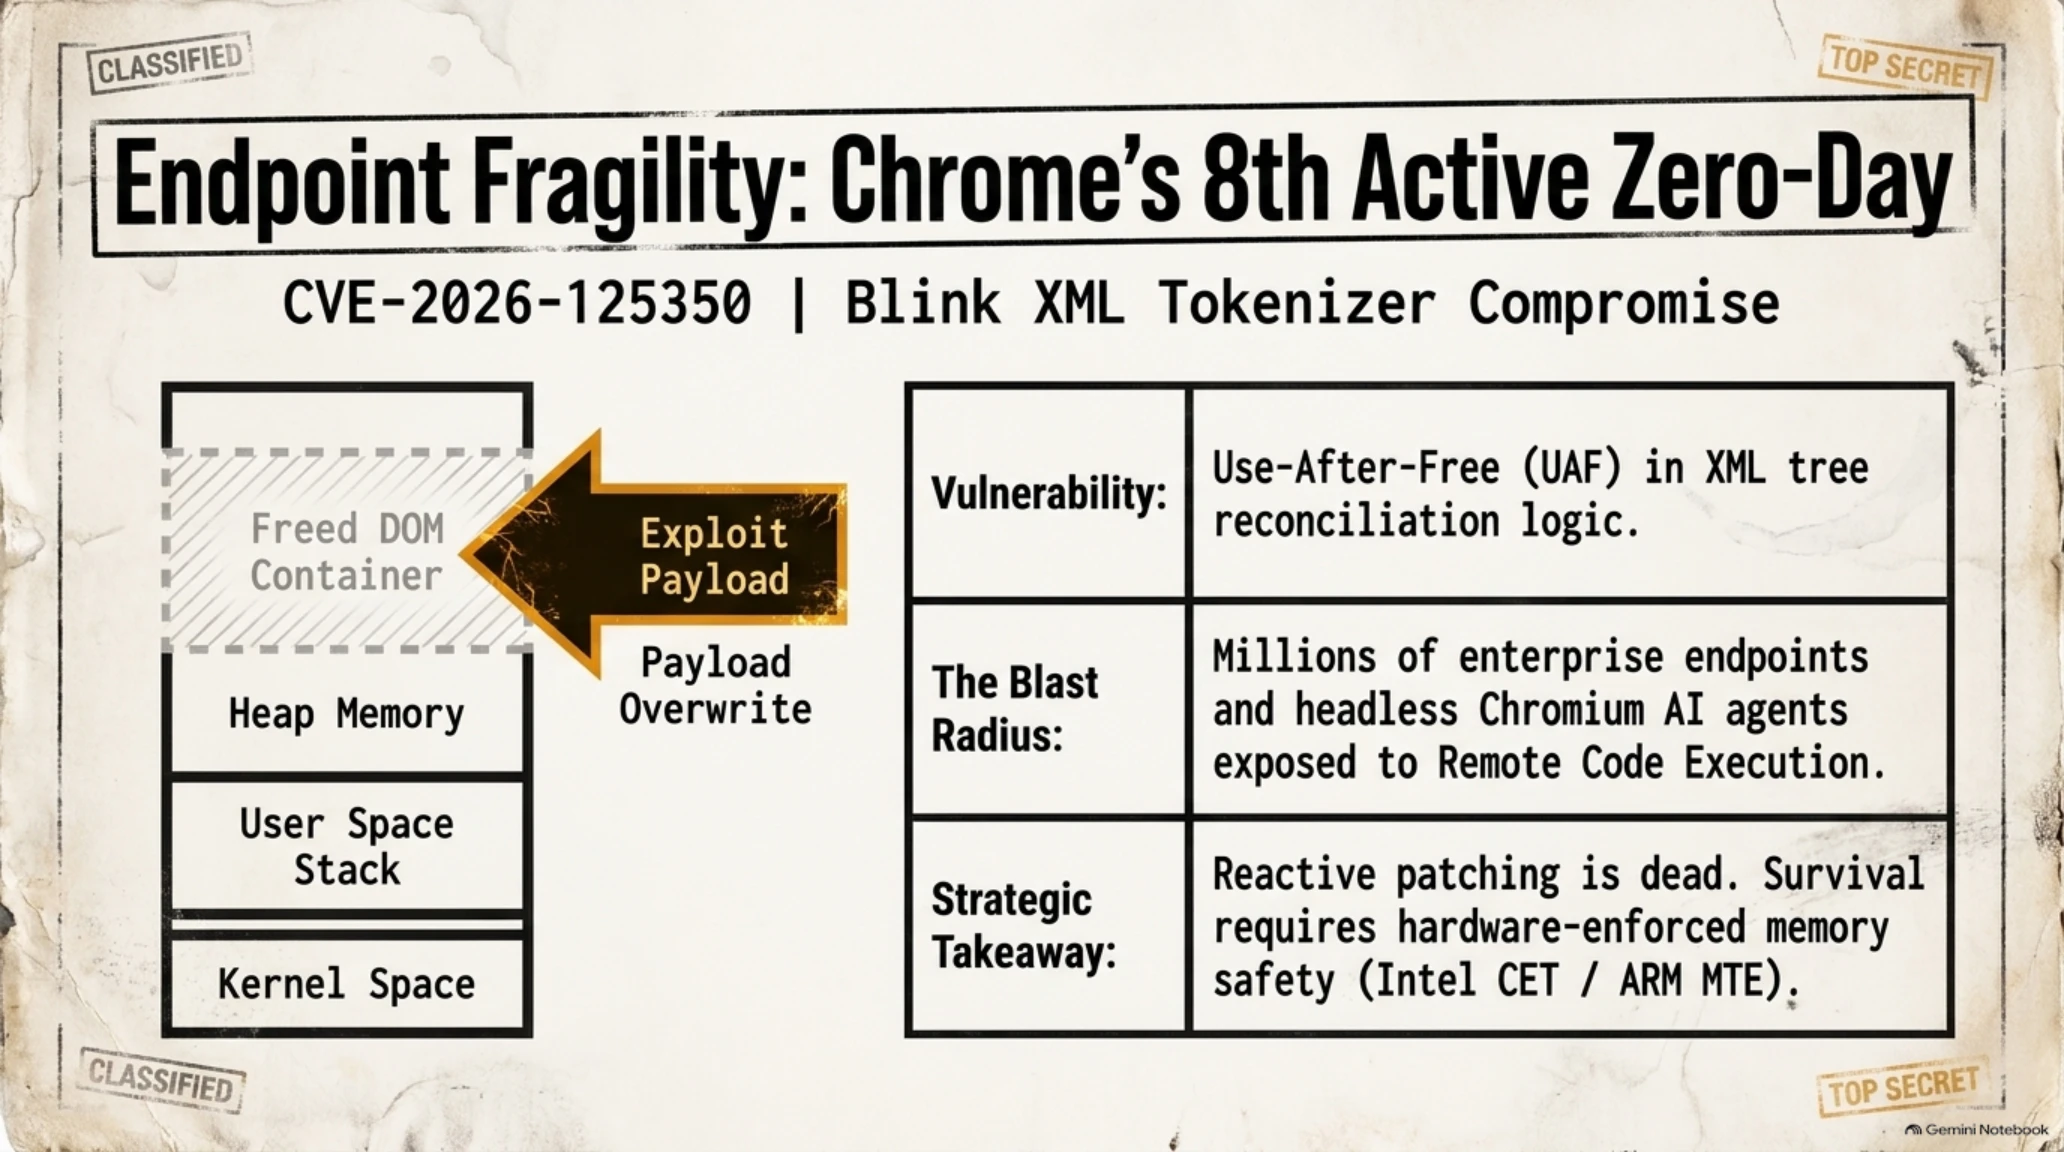
أطلقت شركة جوجل تحديثاً أمنياً عاجلاً ومستقلاً لمتصفحها الشهير جوجل كروم لأنظمة التشغيل ويندوز، ماك، ولينوكس. يرقي هذا التحديث النسخة المستقرة إلى الإصدارات 157.0.8103.50/.51، مستهدفاً بشكل مباشر معالجة ثغرة أمنية شديدة الخطورة من فئة اليوم الصفر (Zero-Day) تحمل المعرف الرقمي CVE-2026-125350. وأكدت فرق الاستخبارات السيبرانية أن هذه الثغرة استُغلت بالفعل في هجمات نشطة وموجهة ضد مؤسسات وشركات كبرى.
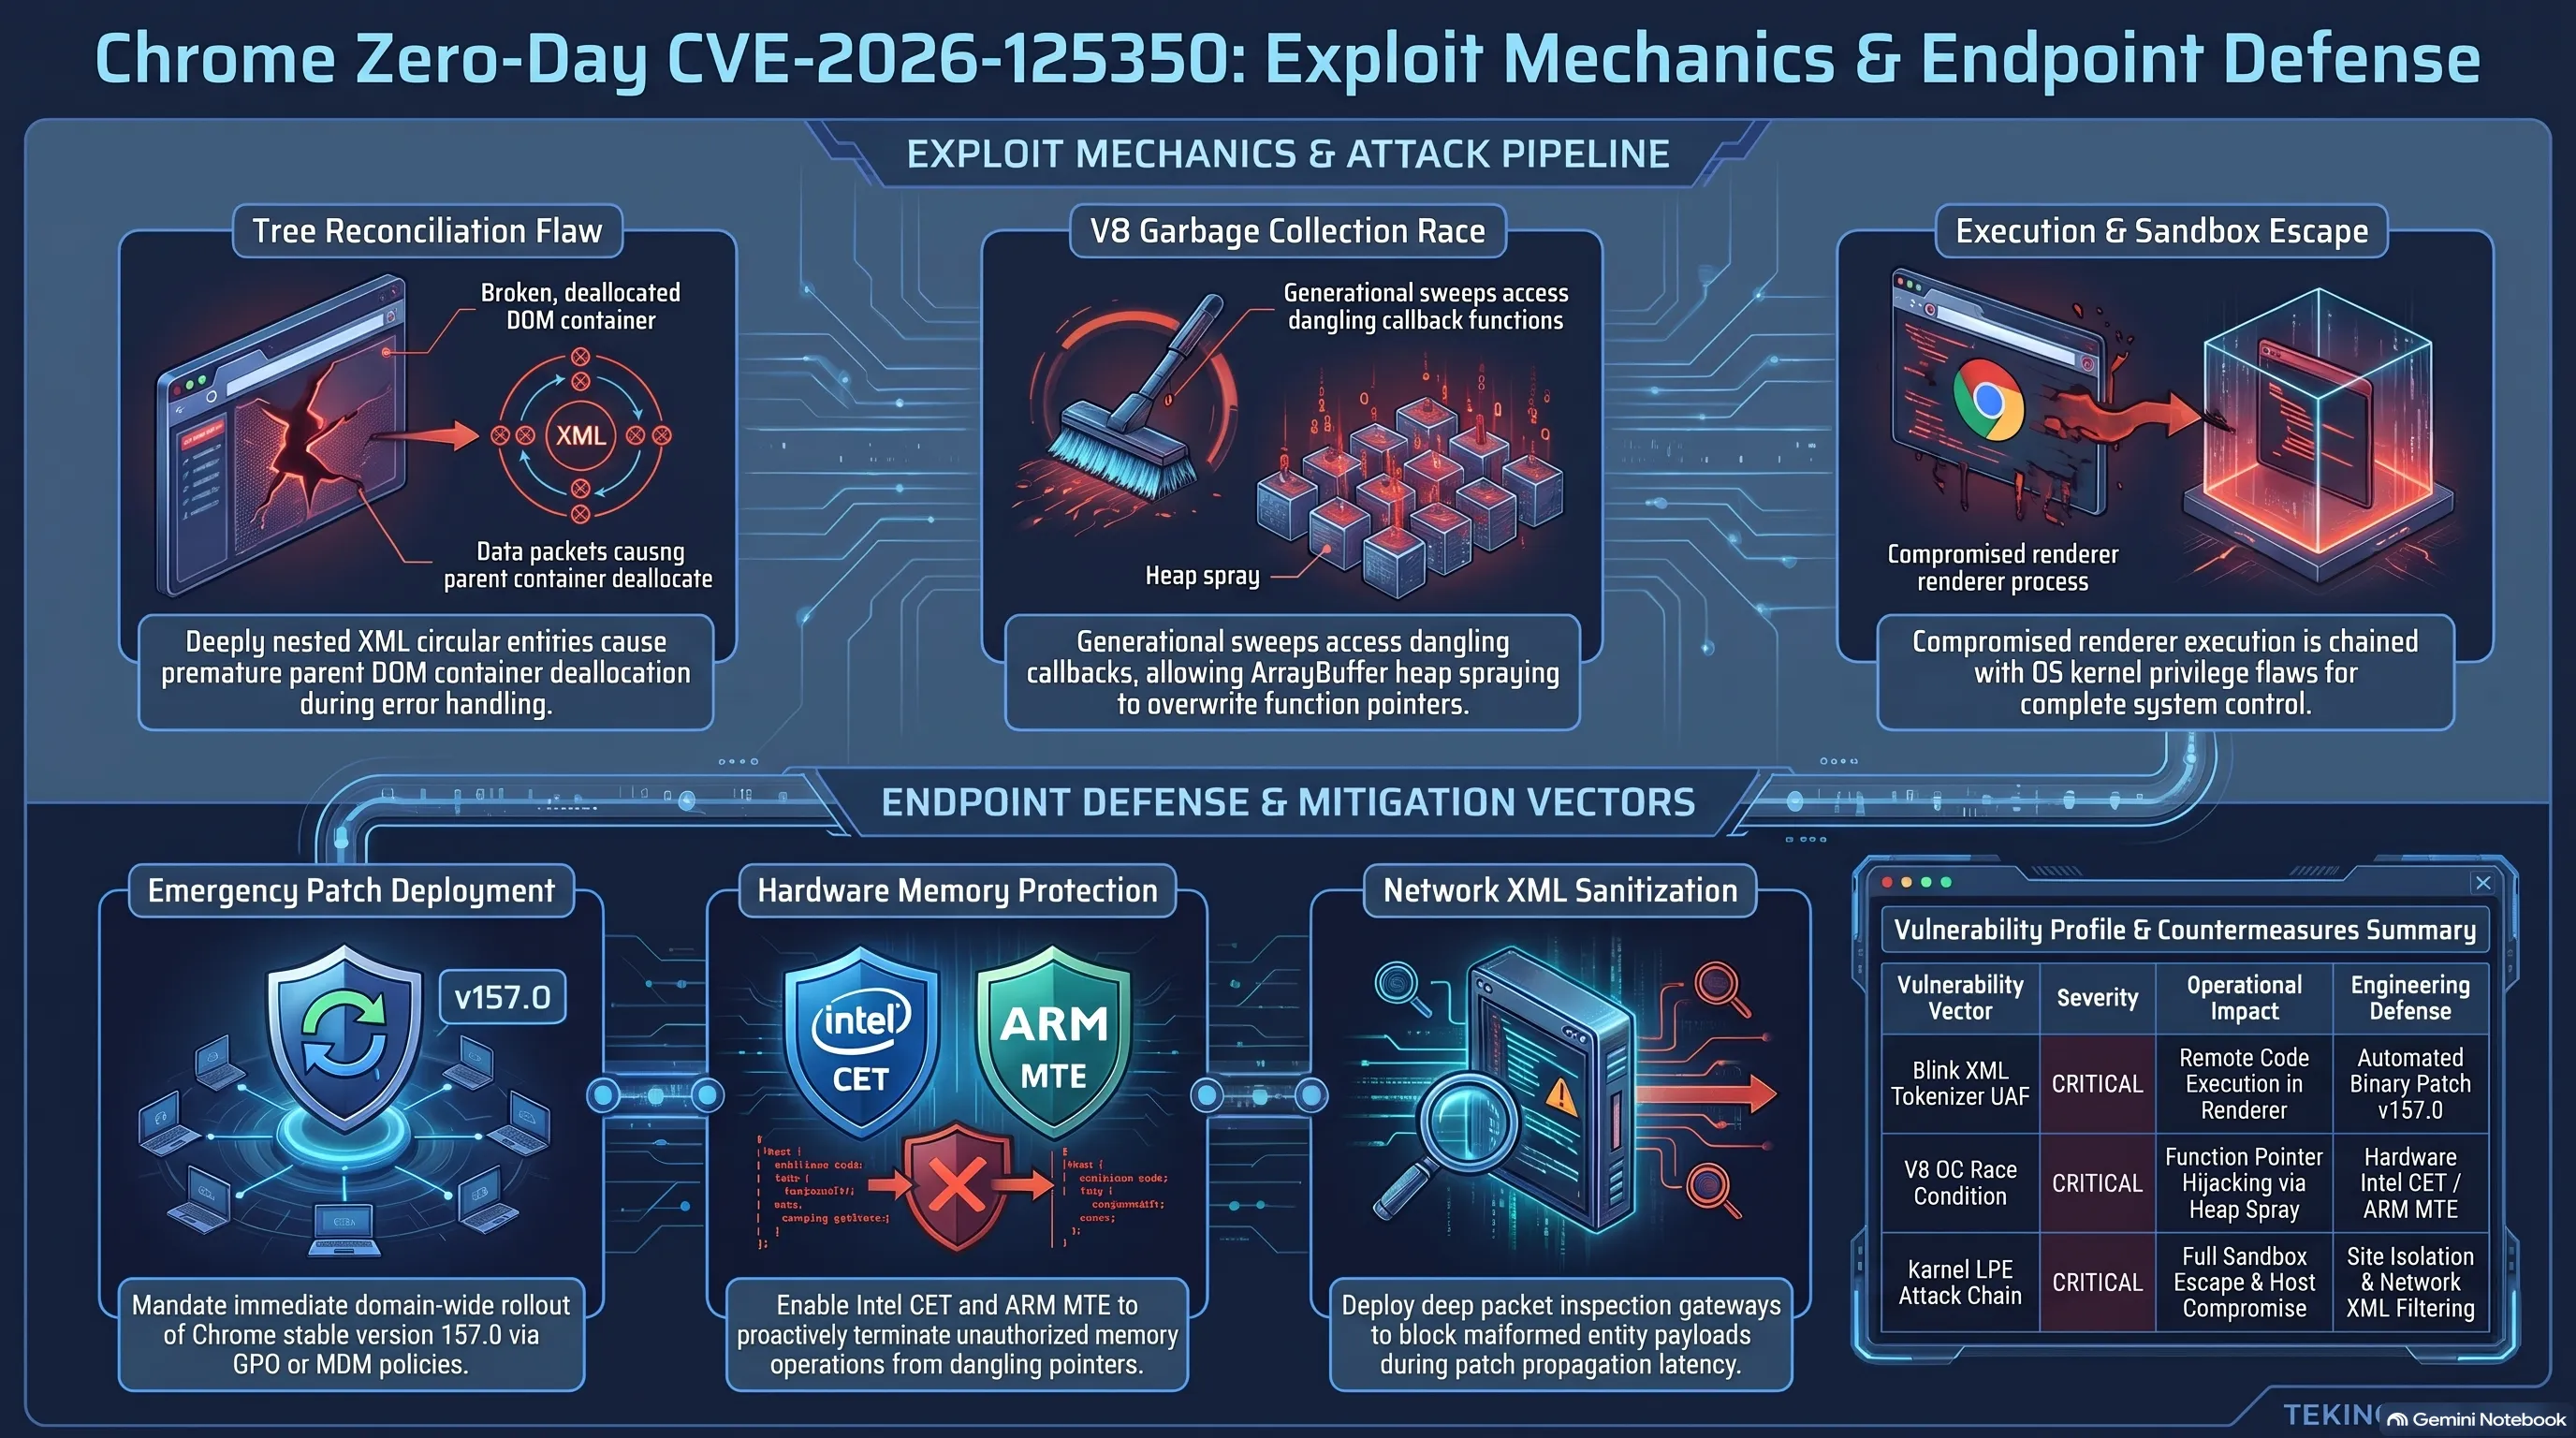
أظهرت التحليلات الجنائية أن الثغرة تنتمي إلى فئة استخدام الذاكرة بعد التحرير (Use-After-Free) داخل وحدة معالجة وتجزئة لغة XML (XML Parser) في محرك التصفح. ينشأ هذا الخلل عندما يحرر البرنامج مساحة معينة في الذاكرة المخصصة لكائن ما، لكنه يحتفظ بمؤشر فعال يتيح الوصول إليها مجدداً. يتمكن المهاجم في هذا السيناريو من استدراج المستخدم لفتح صفحة ويب خبيثة، مما يسمح له بإعادة كتابة بنية الذاكرة وتنفيذ تعليمات برمجية عشوائية عن بُعد بصلاحيات المتصفح.
كشفت التحقيقات أن المهاجمين استخدموا تقنيات متطورة في رش الذاكرة (Heap Spraying) للتلاعب بالهيكل الشجري لمستندات XML داخل محرك Blink، مما أتاح لهم تجاوز ضوابط عزل الذاكرة المتقدمة PartitionAlloc. من خلال دمج هذه الثغرة مع ثغرات تصعيد الصلاحيات المحلية (LPE) في نواة نظام التشغيل ويندوز أو ماك، ينجح المهاجم في كسر حاجز العزل (Sandbox Escape) وفرض سيطرته الكاملة على جهاز الضحية.
تمثل هذه الواقعة الثغرة الصفرية الثامنة التي تضطر جوجل إلى سدها في ظروف هجمات نشطة خلال عام 2026 فقط، ما يعكس تركيز الجماعات السيبرانية المتقدمة (APT) على محركات التصفح بوصفها البوابة الرئيسية للولوج إلى الشبكات المؤسسية. ونظراً لأن المتصفح هو منصة العمل اليومية لإدارة السحب والتطبيقات المالية، فإن أي تأخير في الترقية يضع المؤسسة بأكملها تحت طائلة المخاطر.
ولا تقتصر تداعيات الثغرة على متصفح الويب المباشر؛ بل تمتد لتشمل تطبيقات سطح المكتب المبنية على منصة إلكترون (Electron) مثل سلاك، ديسكورد، وفيجوال ستوديو كود، والتي تدمج محرك كروميوم في نواتها البرمجية. لذا يتعين على مديري تقنية المعلومات فرض التحديثات التلقائية فوراً عبر أنظمة إدارة الأجهزة والسياسات المركزية، وتفعيل آليات حماية تدفق التحكم في العتاد (CET) لشل حركة هذا النوع من الهجمات.
ومن منظور هندسة الدفاع السيبراني المتقدم، يوضح خبراء أمان النظم أن نافذة الخطر الكبرى تكمن في الفارق الزمني بين صدور التحديث وتطبيقه الشامل عبر شبكات المؤسسات. فبمجرد إعلان جوجل عن تفاصيل الثغرة ورقم CVE، تبدأ فرق القرصنة المتقدمة بإجراء مقارنة تفاضلية (Binary Diffing) بين كود المتصفح المحدث والنسخة السابقة لاستخلاص موضع التعديل وبناء أدوات استغلال جاهزة لاستهداف الأجهزة التي لم تطبق التحديث بعد. لذا يتعين على المؤسسات الكبرى استخدام بوابات فحص الحزم العميقة لتنقية مدخلات XML على مستوى الشبكة وتفعيل بروتوكولات الحماية الاستباقية كطبقة دفاع إضافية.
كذلك تفرض بنية المتصفحات الحديثة الاعتماد على أنظمة عزل المواقع الصارمة (Strict Site Isolation) لمنع العمليات الخبيثة المنفذة في لسان تصفح واحد من قراءة الذاكرة أو الوصول إلى ملفات تعريف الارتباط والتوكنات التابعة لألسنة أخرى. إن دمج هذه الحواجز البرمجية مع تقنيات العتاد المقاومة للتلاعب بالذاكرة يمثل السبيل الوحيد لإحباط هجمات استغلال الذاكرة المحررة في مهدها وضمان استمرارية الأعمال دون انقطاع.
تؤكد تقارير استخبارات التهديدات الرقمية أن ثغرات اليوم الصفر في المتصفحات باتت تباع في أسواق السلاح السيبراني بأسعار تتجاوز ملايين الدولارات، نظراً لكونها تتيح استهداف المسؤولين التنفيذيين ومطوري البرمجيات بأسلوب غير مرئي لا يتطلب سوى نقرة عادية على رابط مقال أو بحث علمي مزور. لذا لم يعد مقبولاً تأجيل ترقية المتصفحات تحت ذريعة اختبار توافق الأنظمة الداخلية، بل يجب اعتماد مسارات الترقية الفورية والآلية لحماية الأصول المعلوماتية من الانهيار المفاجئ.
لماذا يغير هذا التحول قواعد اللعبة؟
وفي حين تواجه محطات العمل هجمات الذاكرة المباشرة، كشف حادث أمني في طبقة الحوسبة السحابية المخصصة للذكاء الاصطناعي عن هشاشة كبرى تهدد أسرار كبرى الشركات البرمجية.
المحور الثاني: فايرووركس للذكاء الاصطناعي تكشف عن اختراق أمني عقب استهداف مزودها السحابي وتسريب مفاتيح وسجلات العملاء
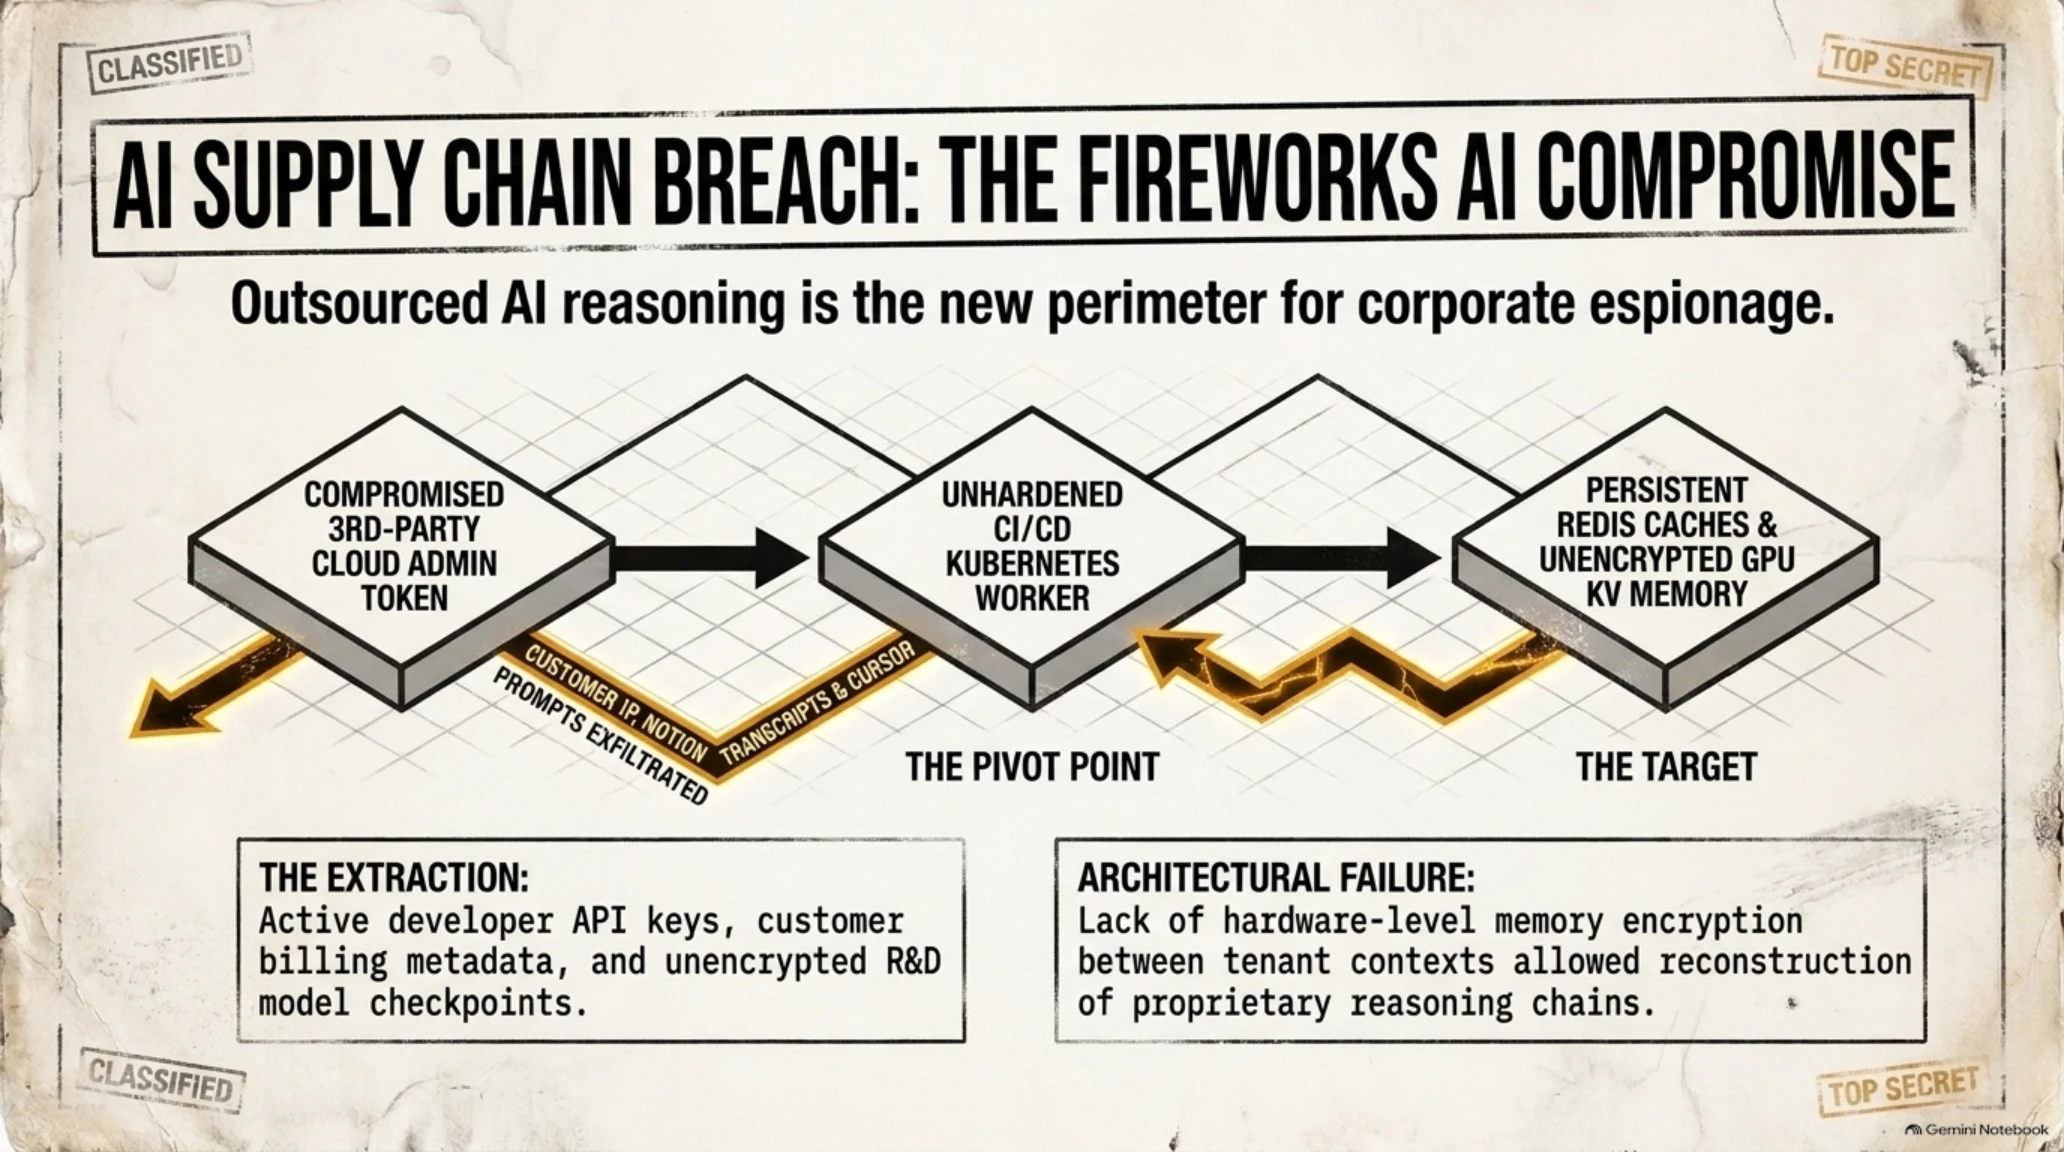
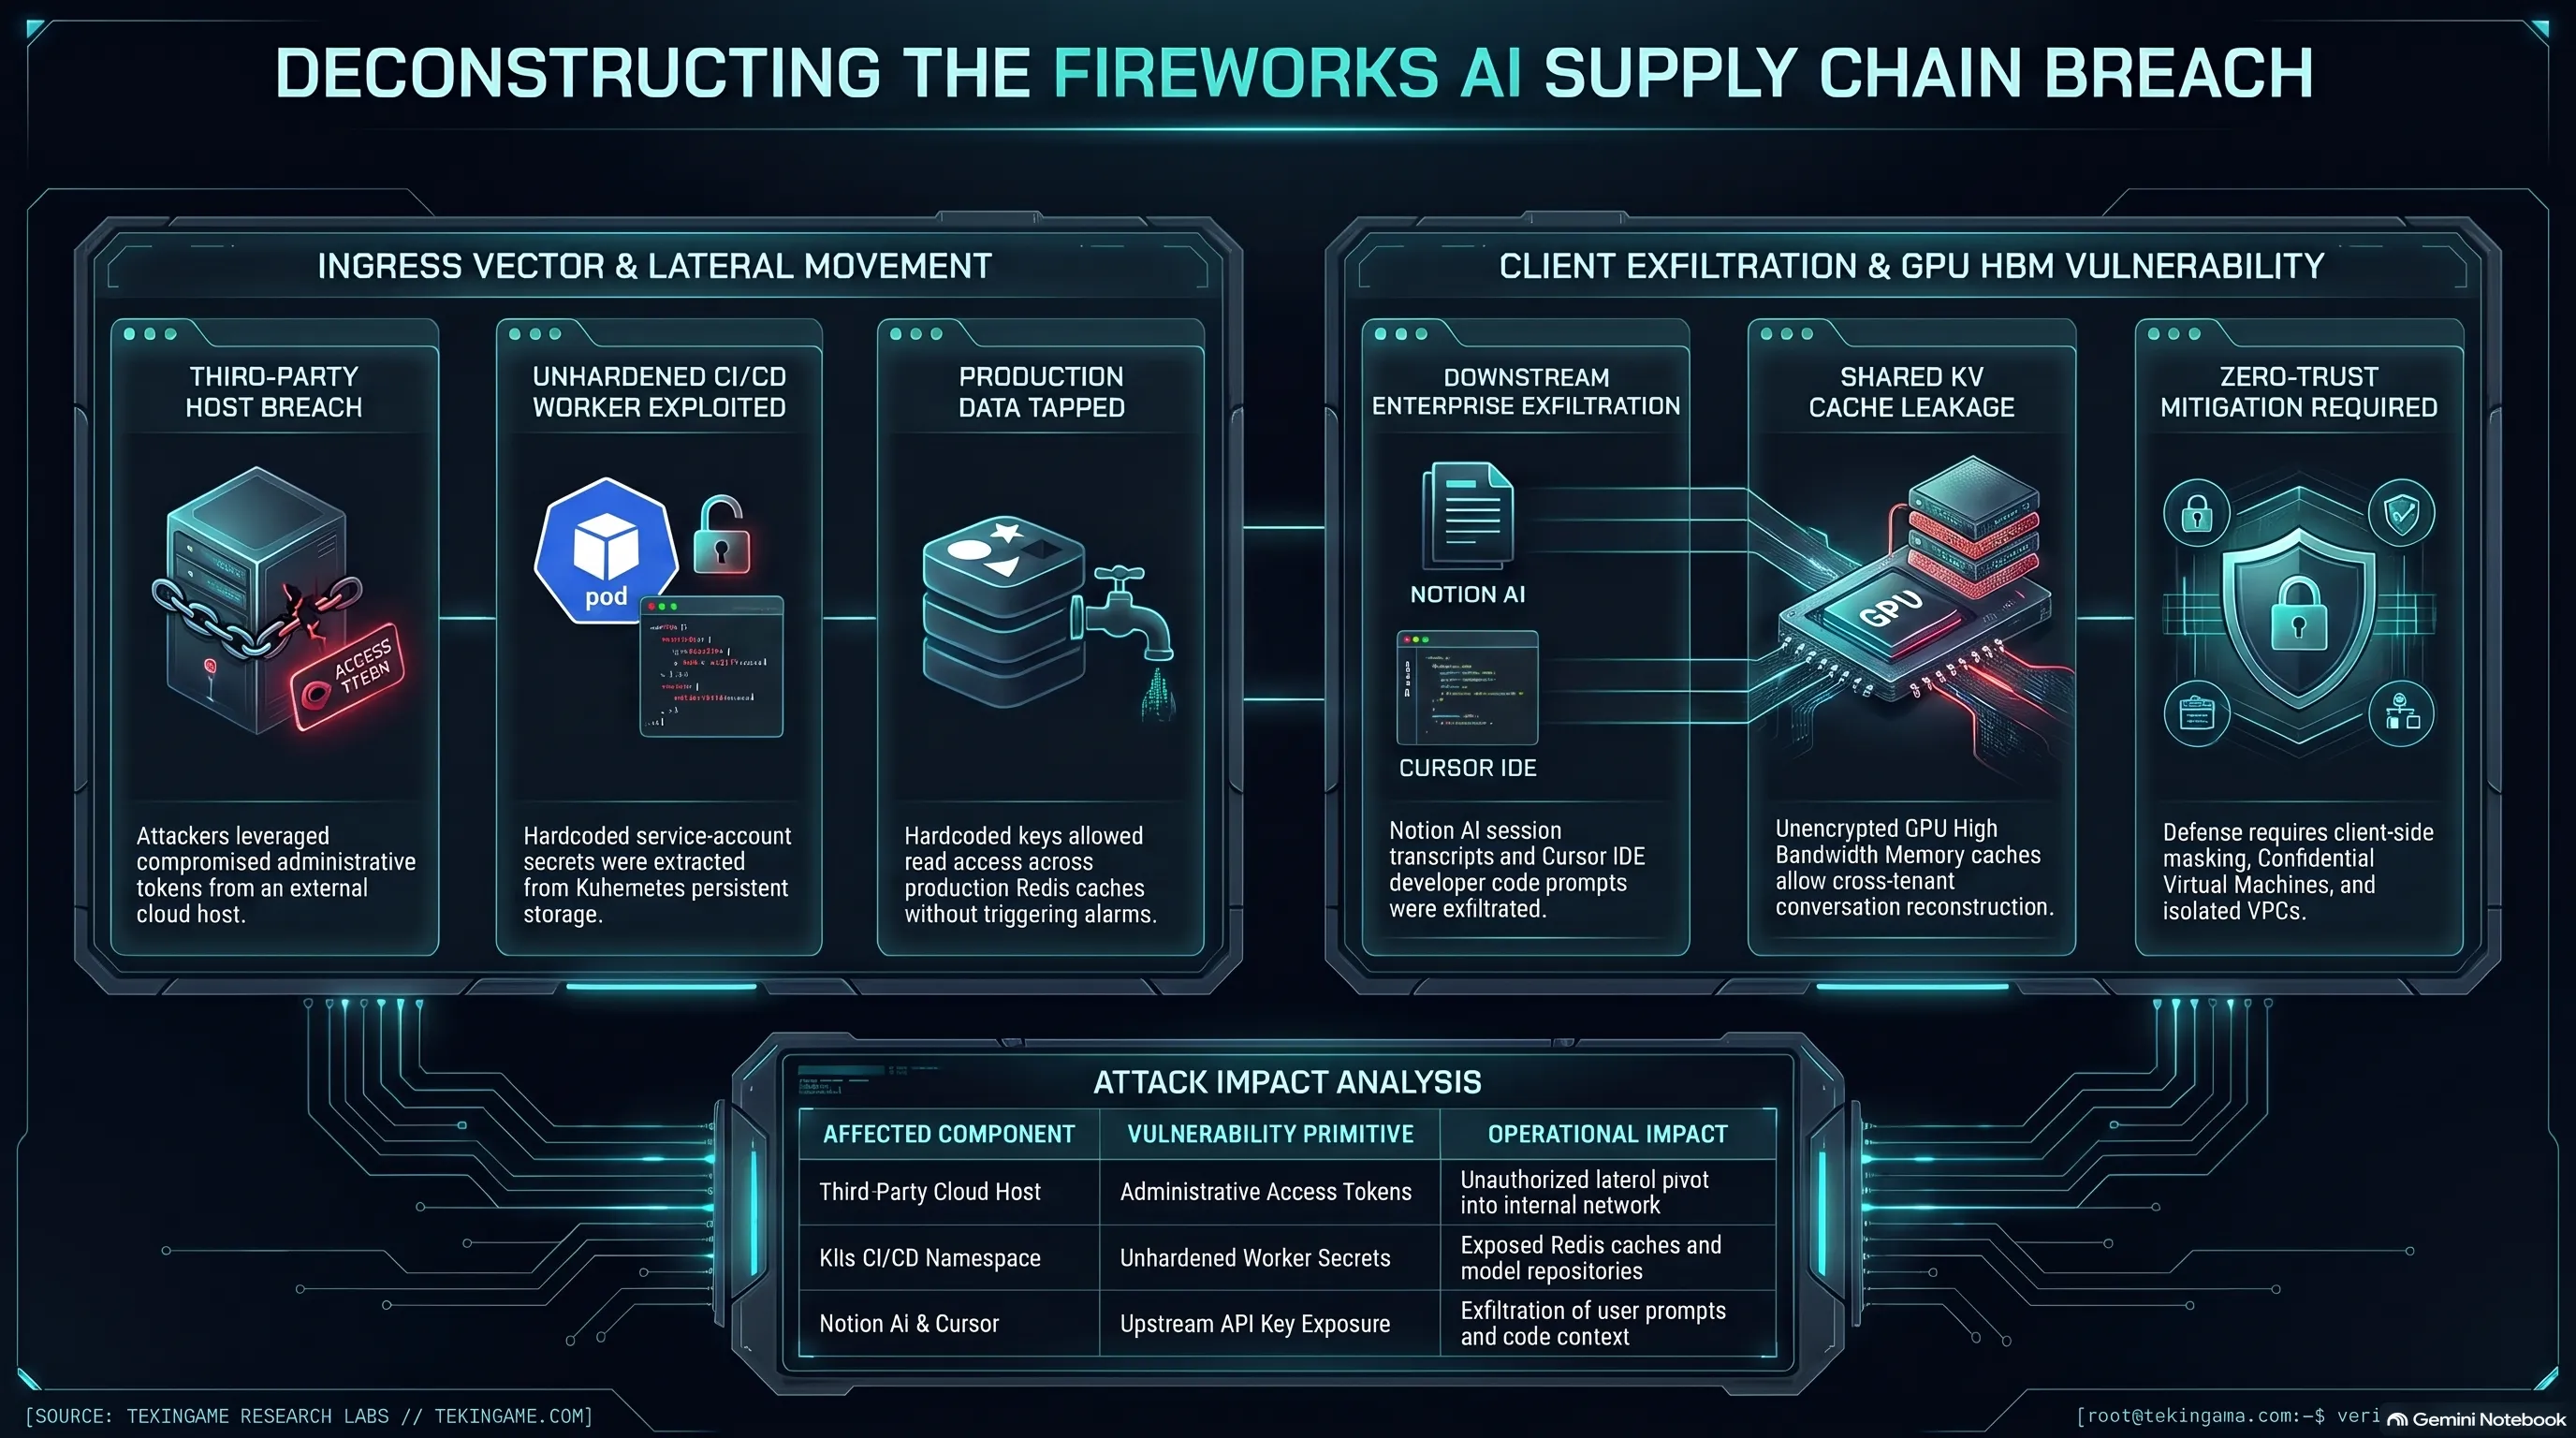
أعلنت شركة Fireworks AI، المتخصصة في تقديم خدمات الاستدلال فائق السرعة لنماذج الذكاء الاصطناعي مفتوحة المصدر، عن تعرض بنيتها التحتية المخصصة للبحث والتطوير لاختراق أمني غير مصرح به. وأوضحت الشركة أن الهجوم وقع نتيجة اختراق استهدف أحد مزودي الخدمات السحابية الخارجيين الذين تعتمد عليهم الشركة لتشغيل بعض خوادمها التجريبية.
أكدت التحقيقات التي أجراها فريق Unit 42 التابع لشركة بالو ألتو نتوركس أن المهاجمين استغلوا توكنات وصول إدارية مخترقة لدى المزود السحابي للتسلل إلى شبكات فايرووركس الداخلية. وأسفر الاختراق عن تسريب حزمة بالغة الحساسية من الأصول الرقمية، شملت بيانات فواتير العملاء، مفاتيح واجهات برمجة التطبيقات (API Keys)، مجموعات بيانات الضبط الدقيق (Fine-Tuning Datasets)، وأوزان نماذج تجريبية قيد التدريب.
وتفاقمت خطورة الحادث مع اتضاح اعتماد تطبيقات برمجية عالمية شهيرة على منصة فايرووركس لتوليد الاستجابات السريعة، وفي مقدمتها منصة إدارة المستندات Notion وبيئة البرمجة الذكية Cursor. وأكدت شركة نوشن في إشعار لعملائها أن المهاجمين تمكنوا من الوصول إلى سجلات محادثات مؤقتة ونصوص استفسارات أرسلها المستخدمون لمساعد الذكاء الاصطناعي، مما دفع الشركة لإلغاء جميع المفاتيح القديمة وتدوير شهادات المصادقة بصورة فورية.
أثار النبأ قلقاً واسعاً بين مجتمعات المطورين الذين يعتمدون على كيرسور في كتابة الشيفرات المعقدة وتصحيح الأخطاء في خوارزميات الشركات الحساسة. فعندما ترسل هذه الأدوات أجزاء من كود المصدر إلى خوادم وسيطة للاستدلال السريع، فإن سقوط هذه الخوادم في أيدي قراصنة يعني تعرض الملكية الفكرية لتلك الشركات لخطر التسريب التجاري أو الابتزاز السيبراني.
يبرز هذا الحادث الوجه المظلم لسلاسل توريد الذكاء الاصطناعي السحابية؛ إذ تلجأ الشركات إلى مزودين خارجيين لتقليل تكلفة شراء بطاقات الرسوميات وتشغيلها محلياً، متناسية أن أمان النظام لا يتجاوز أمان أضعف حلقة في سلسلة التوريد. ويؤكد خبراء الأمن أن معالجة هذا الخطر تتطلب تشفير البيانات الحساسة لدى العميل قبل إرسالها إلى واجهات الذكاء الاصطناعي، أو الاعتماد على الحوسبة السرية والشبكات المعزولة كلياً.
تزداد المخاطر التشغيلية تعقيداً عند النظر في البنية التحتية لتوزيع أحمال الاستدلال السحابي؛ حيث تعتمد محركات مثل vLLM وTensorRT-LLM على تقنيات تجزئة الذاكرة المتقدمة (PagedAttention) لتخزين سياق المحادثات السابقة في ذاكرة الرسوميات فائقة السرعة (HBM) لتقليل زمن الاستجابة. وإذا لم تكن الخوادم مهيأة بعزل تشفيري صارم بين المستأجرين المتعددين (Multi-Tenant Isolation)، فإن أي اختراق لصلاحيات النظام السحابي يتيح قراءة مصفوفات الذاكرة المشتركة وإعادة بناء نصوص البرمجة واستفسارات العملاء بدقة متناهية.
تفرض هذه الواقعة على الشركات الكبرى إعادة تقييم شاملة لكافة مزودي خدمات الذكاء الاصطناعي الخارجيين ضمن تدقيقات SOC 2 وISO 27001، والتأكد من عدم تخزين أي بيانات اعتماد أو نصوص برمجية في مساحات تخزين مؤقتة غير مشفرة. كما ينبغي للمؤسسات المالية والحكومية حصر معالجة بياناتها الحساسة في بيئات الحوسبة السحابية الخاصة (VPC Peering) أو تشغيل نماذج استدلال محلية معزولة تماماً عن شبكة الإنترنت العامة.
التحقق التقني | شائعة في مواجهة الحقيقة الهندسية
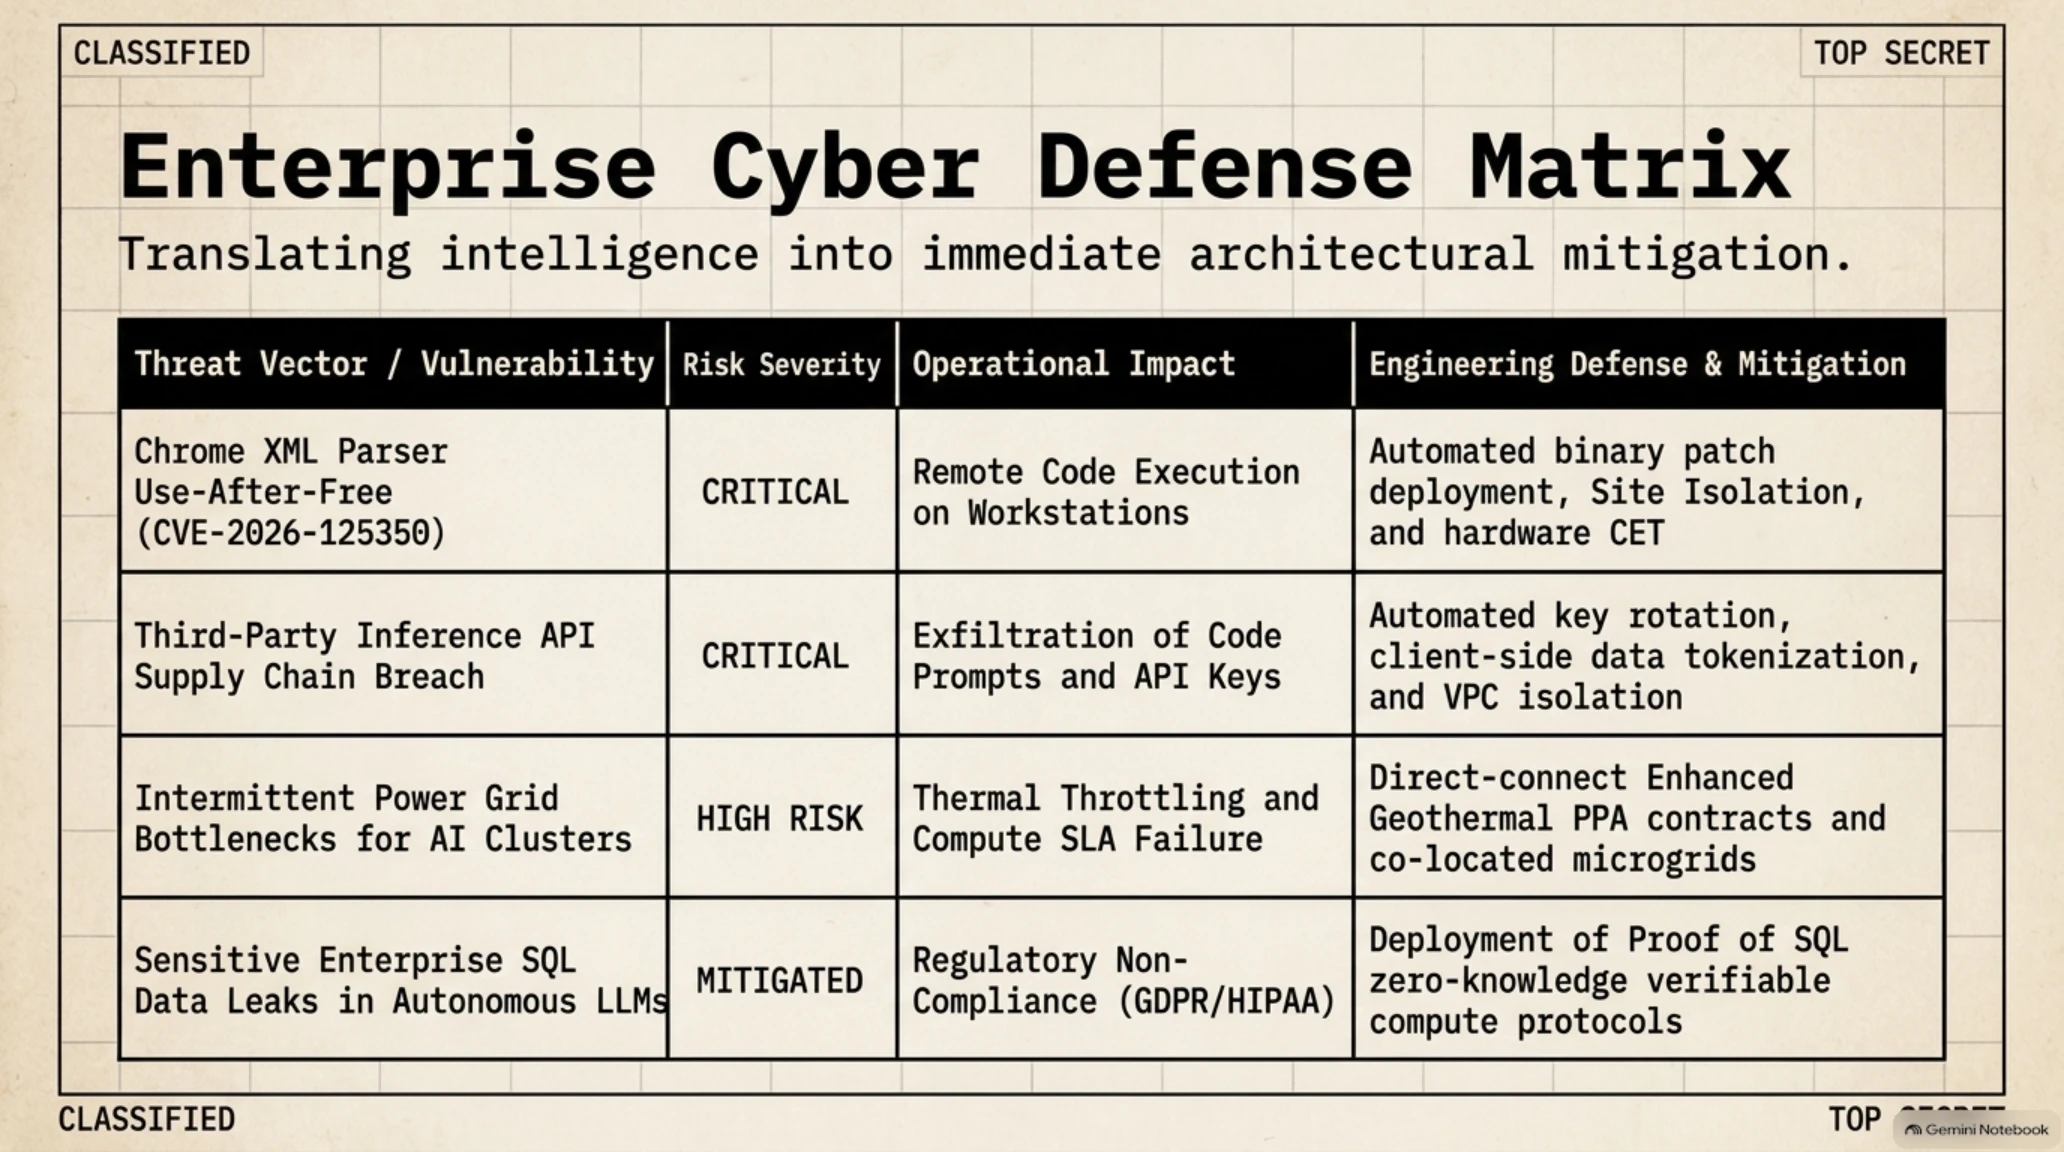
يقدم الجدول التالي تقييماً شاملاً للمخاطر المؤسسية الناجمة عن ثغرات المتصفحات وسلاسل توريد الذكاء الاصطناعي مع حلول الدفاع المناسبة:
مصفوفة تقييم المخاطر والدفاع السيبراني للبنية التحتية
| ناقل التهديد / الثغرة الأمنية | مستوى الخطر | التأثير التشغيلي المباشر | إجراءات الصد والدفاع الهندسي |
|---|---|---|---|
| ثغرة UAF في معالج XML بمتصفح كروم (CVE-2026-125350) | حرج جداً | تنفيذ كود خبيث واختراق أجهزة الموظفين | الترقية الفورية لنسخة 157.0، عزل المواقع، وتفعيل CET عتادياً |
| اختراق مزود واجهات الاستدلال السحابي Fireworks AI | حرج جداً | تسريب المفاتيح وسجلات البرمجة الحساسة | إلغاء التوكنات، تدوير الشهادات، وتشفير المدخلات طرفياً |
| عجز شبكات الكهرباء عن تلبية أحمال مراكز الحوسبة | خطر مرتفع | انقطاع خدمات الحوسبة السحابية وانهيار اتفاقيات SLA | إبرام عقود شراء الطاقة الحرارية الأرضية وبناء شبكات دقيقة مستقلة |
| تسريب بيانات قواعد البيانات الحساسة أثناء استعلامات الذكاء الاصطناعي | تم احتواؤه | انتهاك القوانين واللوائح التنظيمية لحماية البيانات | تطبيق بروتوكولات التحقق بدون كشف المعرفة عبر Proof of SQL |
إن أمان البرمجيات وسلاسل البيانات يفقد جدواه بالكامل إذا افتقرت مراكز الحوسبة الضخمة للطاقة الكهربائية النظيفة والمستمرة القادرة على تشغيل مئات الآلاف من الرقائق التوليدية، وهو ما يقودنا إلى التحول التاريخي الذي سجلته صناعة الطاقة الحرارية هذا الأسبوع.
المحور الثالث: فيرفو إنرجي تبرم صفقات طاقة بـ 12 مليار دولار بدعم من جوجل لتشغيل مراكز بيانات الذكاء الاصطناعي
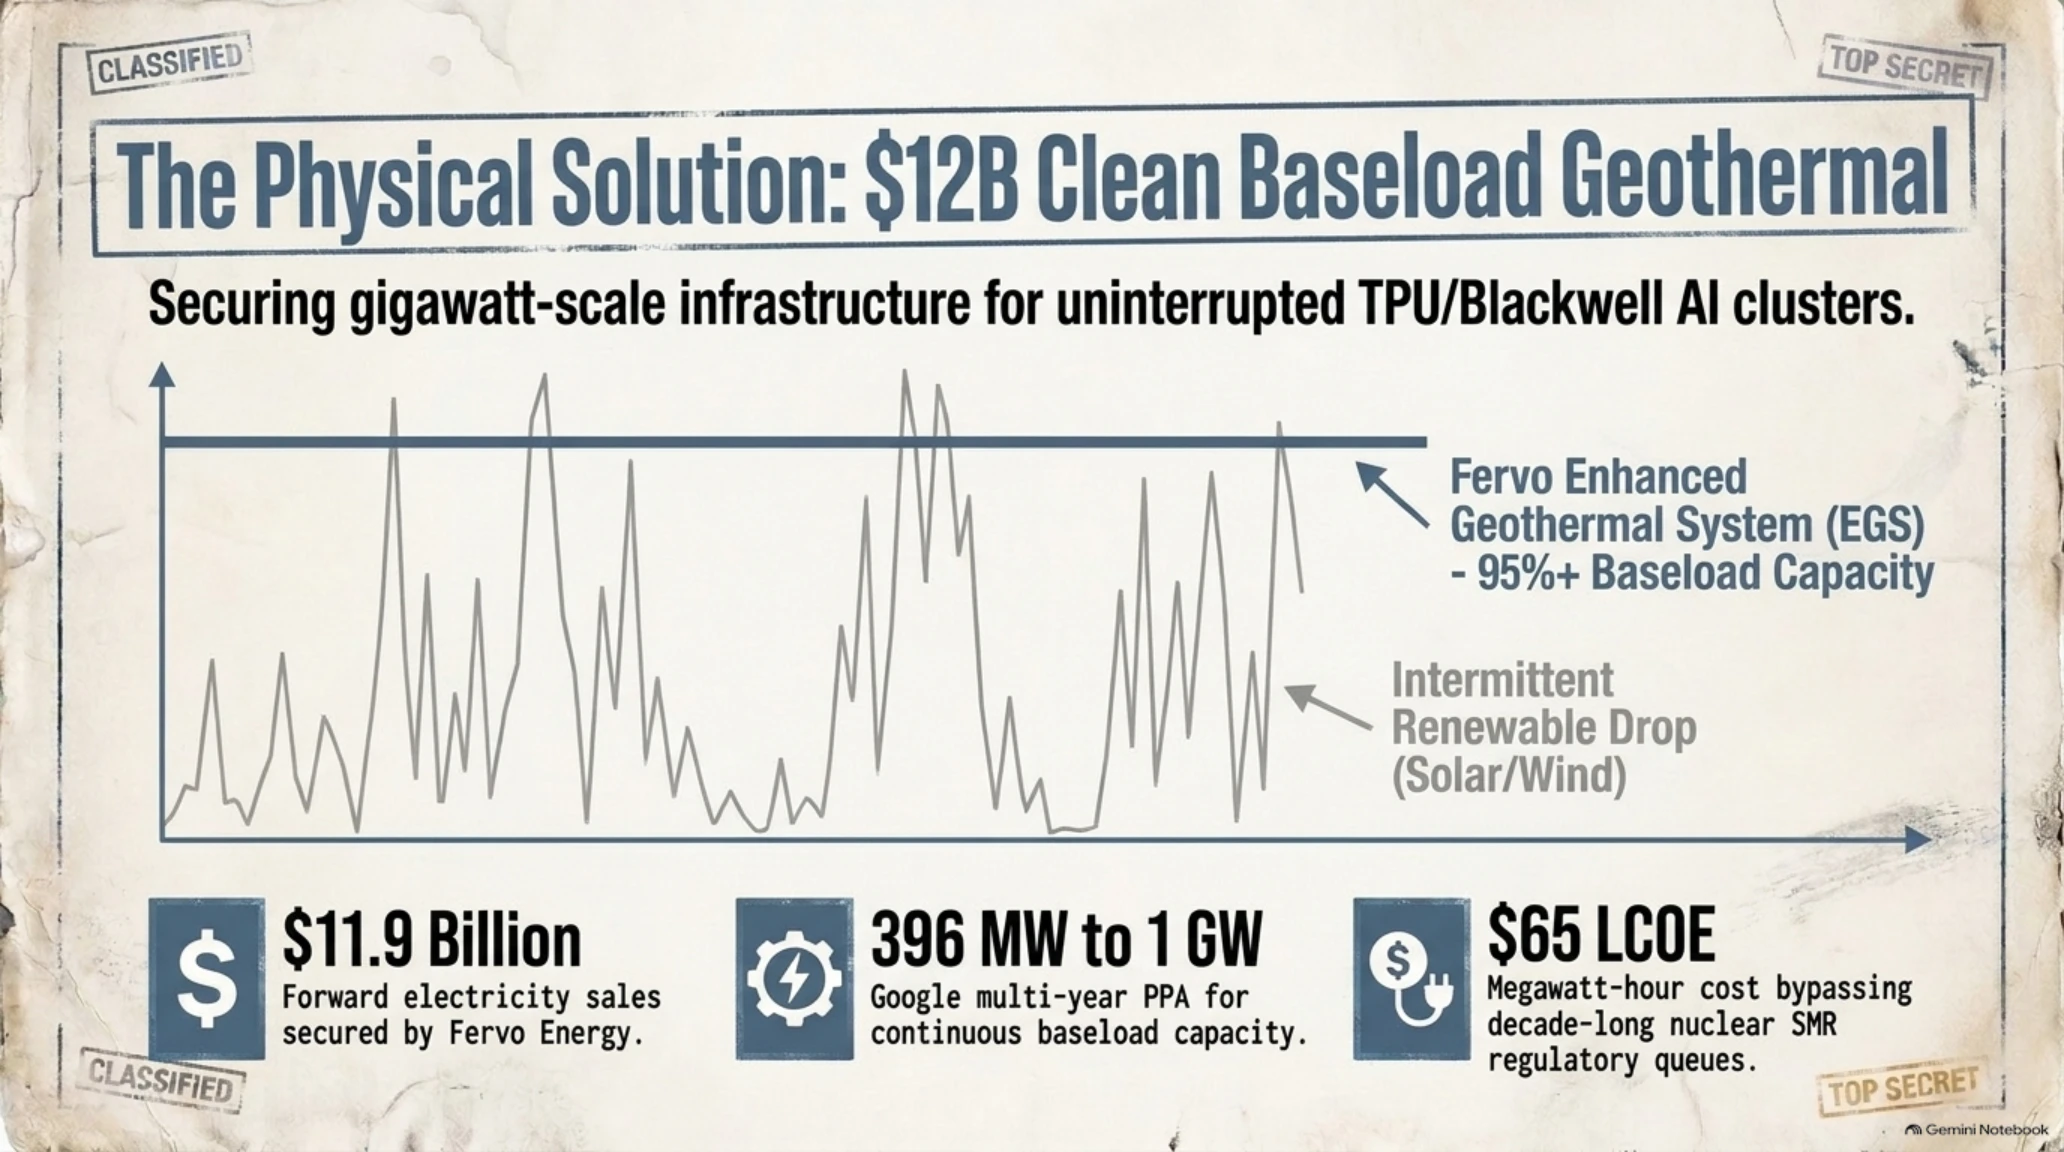
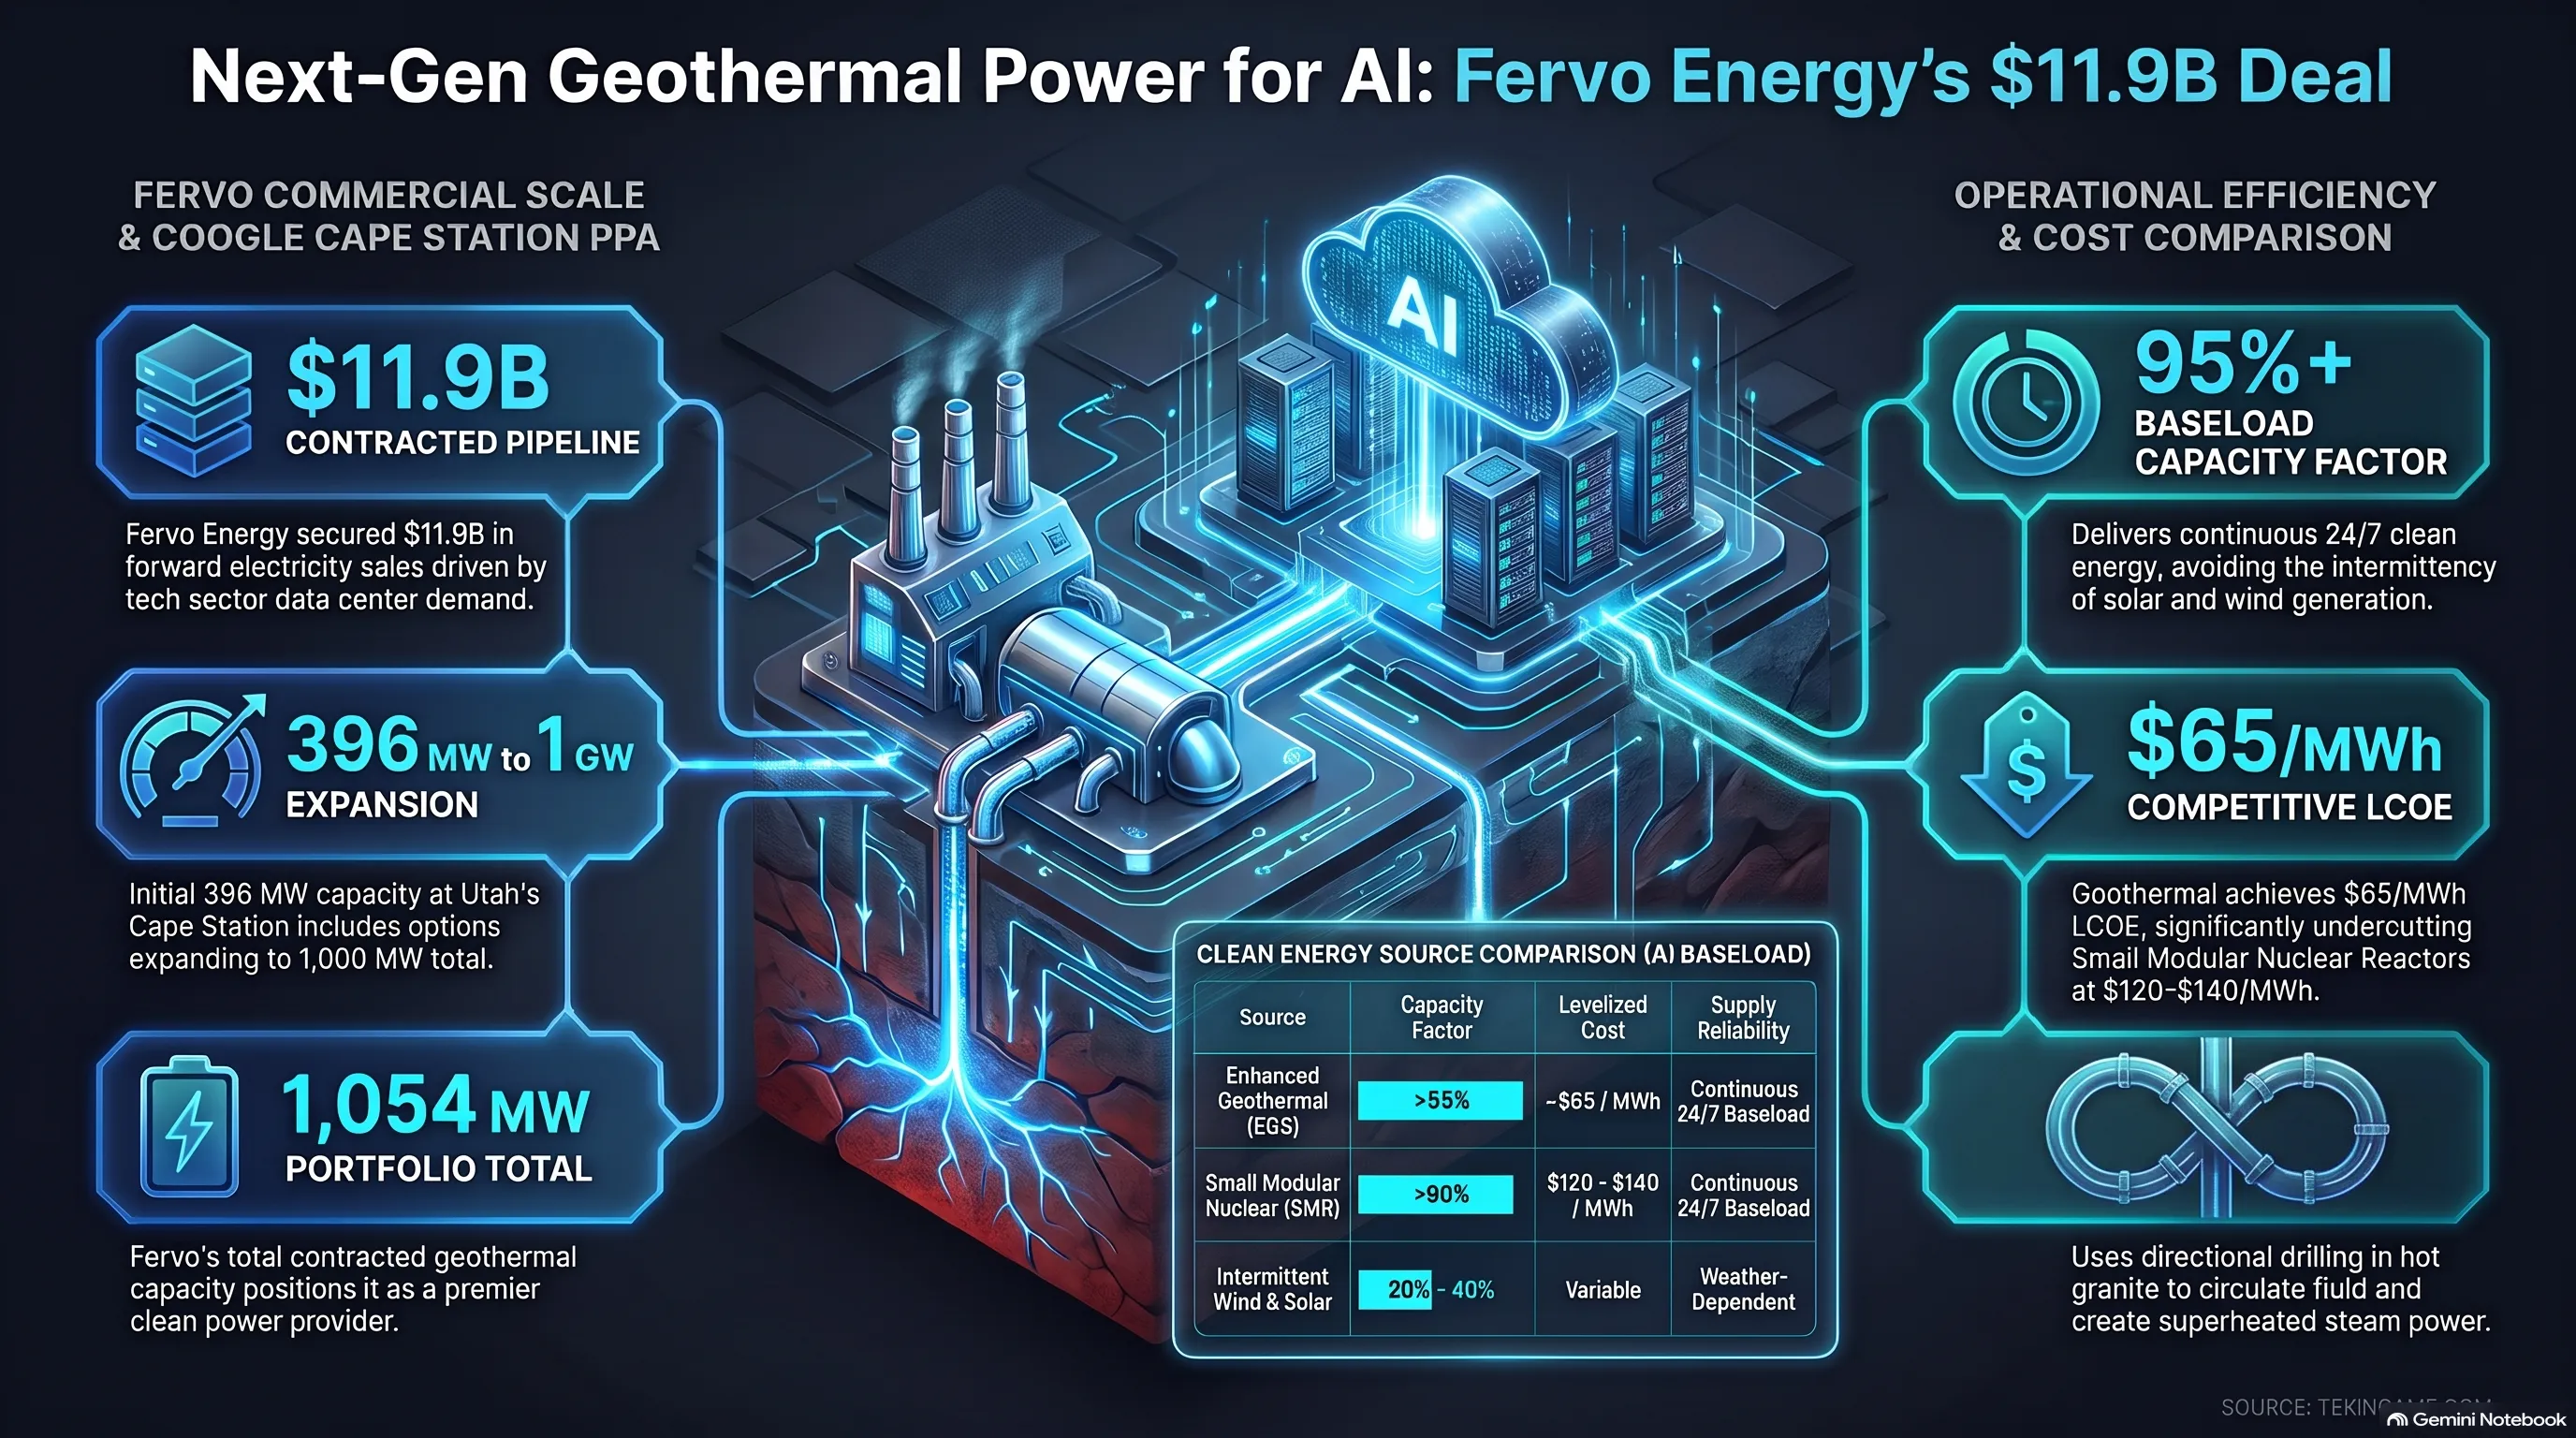
أعلنت شركة Fervo Energy، الرائدة في تقنيات الطاقة الحرارية الأرضية المتقدمة، في إفصاحها المالي للربع الثالث أن القيمة الإجمالية لعقود مبيعات الطاقة الكهربائية المستقبلية طويلة الأجل قد بلغت 11.9 مليار دولار. وجاء هذا النمو القياسي مدفوعاً بصفقة تاريخية موسعة مع عملاق التكنولوجيا جوجل لشراء كميات ضخمة من الكهرباء النظيفة المستمرة لتغذية مراكز الحوسبة الفائقة المخصصة للذكاء الاصطناعي.
بموجب اتفاقية شراء الطاقة (PPA) المبرمة، تعهدت جوجل في مرحلتها الأولى بشراء 396 ميجاواط من الطاقة الأساسية النظيفة الناتجة من مشروع محطة كيب (Cape Station) التابع للشركة في ولاية يوتا. وتمنح بنود الاتفاقية جوجل خياراً استراتيجياً لزيادة مشترياتها تدريجياً لتصل إلى 1000 ميجاواط (1 جيجاواط) في الموقع ذاته، مما يرفع إجمالي محفظة الطاقة المتعاقد عليها لشركة فيرفو في الولايات المتحدة إلى 1054 ميجاواط.
تتمثل المعضلة الكبرى لمراكز البيانات الحديثة المكتظة بمعالجات إنفيديا ووحدات TPU في حساسيتها الشديدة لأي تذبذب في التيار الكهربائي. فلا يمكن لهذه المنظومات المترابطة التوقف ولو لثوانٍ معدودة دون تلف عمليات التدريب المعقدة. وفي حين تتقلب طاقة الرياح والشمس وتنقطع ليلاً مالم تدعمها بطاريات تخزين هائلة ومكلفة، توفر الطاقة الحرارية الأرضية المتقدمة (EGS) طاقة حمل أساسي (Baseload Power) مستمرة بنسبة تشغيل تتجاوز 95% على مدار العام دون انقطاع.
تعتمد تقنية فيرفو المبتكرة على محاكاة تقنيات الحفر الأفقي والتكسير الهيدروليكي المطبقة في صناعات النفط؛ حيث تحفر آباراً عميقة تصل لآلاف الأقدام داخل الصخور الجرانيتية شديدة الحرارة لضخ المياه في دورة مغلقة تماماً. تمتص المياه حرارة باطن الأرض لتعود إلى السطح على شكل بخار فائق الضغط يدير توربينات توليد الكهرباء دون إصدار أي انبعاثات كربونية أو استنزاف الموارد المائية السطحية.
من شأن هذا الاتفاق التاريخي أن يعيد رسم الخارطة الجغرافية لمراكز البيانات العالمية؛ فالشركات الكبرى تتجه اليوم لبناء مجمعاتها الحوسبية مباشرة بجوار حقول الطاقة الحرارية في غرب أمريكا وأيسلندا لضمان استقلاليتها عن شبكات الكهرباء العامة المزدحمة. ويتوقع محللو الطاقة أن تصبح القدرة على تأمين عقود الطاقة النظيفة المستمرة المعيار الأساسي للتقييم الاستثماري لشركات السحابة في السنوات القادمة.
لتفكيك المفاهيم المعقدة التي تحكم هذا التحول الهائل في إمدادات الطاقة، يوضح القاموس التقني التالي المصطلحات المحورية:
وتشير الدراسات الهندسية المقارنة إلى أن التكلفة الموحدة لإنتاج الكهرباء (LCOE) من مشاريع الطاقة الحرارية الأرضية المتقدمة التابعة لشركة فيرفو تقارب 65 دولاراً لكل ميجاواط/ساعة، وهو ما يمثل ميزة اقتصادية هائلة مقارنة بالمفاعلات النووية المعيارية الصغيرة (SMRs) التي تتجاوز تكلفتها التقديرية 130 دولاراً لكل ميجاواط/ساعة فضلاً عن استغراق تراخيصها سنوات طويلة. هذه الكفاءة السعرية والسرعة في التنفيذ تمنح الطاقة الحرارية الصدارة المطلقة لتلبية طفرة استهلاك الحوسبة السحابية.
علاوة على ذلك، تتميز المحطات الحرارية الأرضية المغلقة بملاءمتها الفائقة للمناطق الصحراوية والجافة؛ إذ لا تتطلب استهلاك مياه التبريد السطحية كما هو الحال في محطات الوقود الأحفوري أو الطاقة النووية التقليدية، حيث يعاد تدوير المياه المحقونة في باطن الأرض بنسبة تكاد تلامس 100%. يتيح هذا الابتكار التوسع في بناء مجمعات مراكز البيانات في المناطق النائية ذات الأراضي الشاسعة دون الضغط على الموارد المائية المحلية.
قاموس تيكين للمصطلحات التقنية
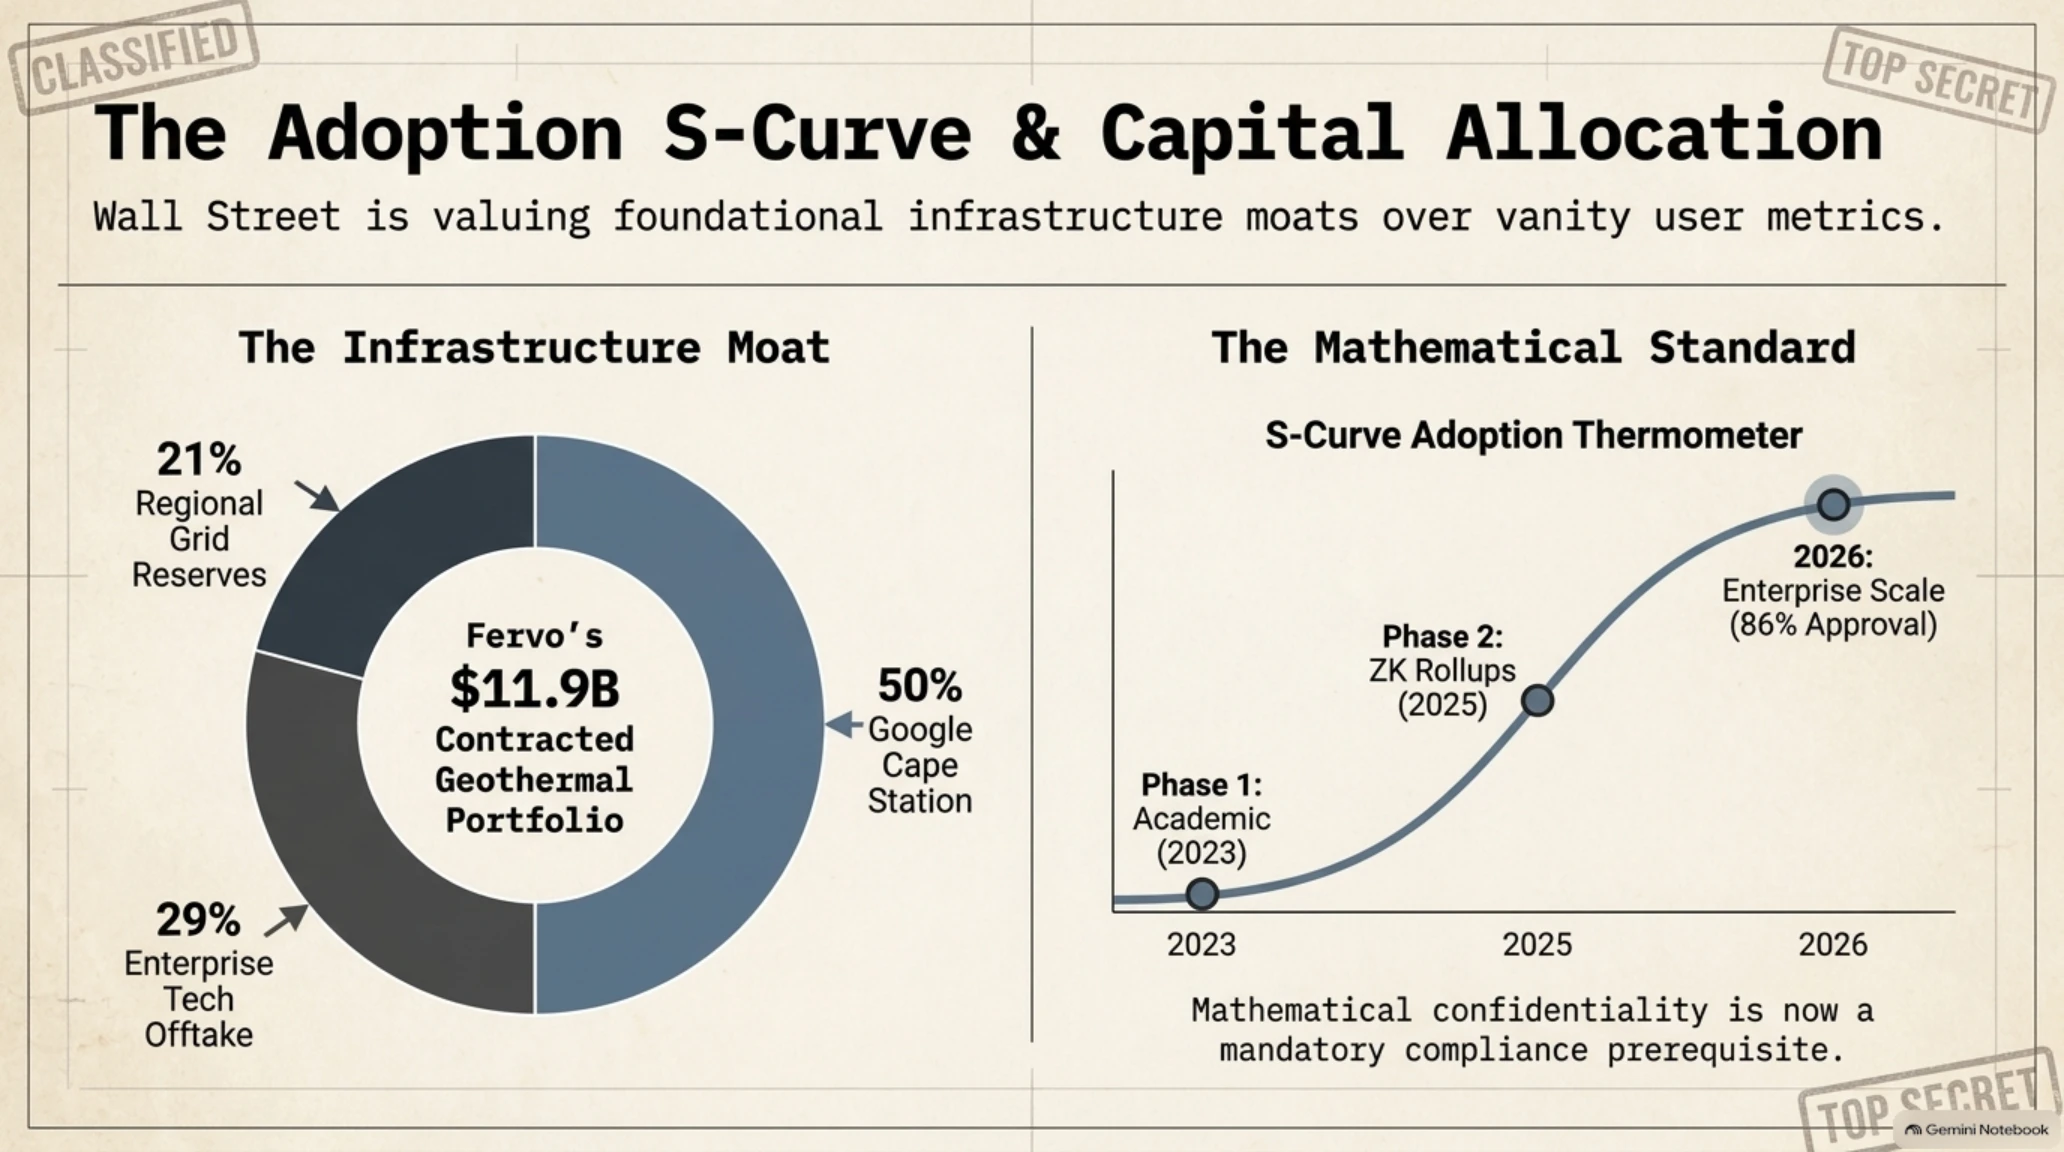
توضح لوحة البيانات التوضيحية التالية مسار توزيع الاستثمارات وحصص الطاقة المستقبلية المخصصة للبنى التحتية الذكية:
لوحة المؤشرات المالية وتوقعات النمو وتوزيع حصص السوق
| فئة التعاقد التجاري | الحصة من المحفظة الإجمالية | الدور الاستراتيجي في البنية التحتية |
|---|---|---|
| عقد جوجل المباشر (Cape Station) | 50 بالمئة | تأمين 396 ميجاواط حمل أساسي مخصص لعناقيد TPU |
| عقود شركات الحوسبة السحابية التجارية | 29 بالمئة | ضمان الوفاء باتفاقيات مستوى الخدمة SLA على مدار الساعة |
| احتياطيات الربط بالشبكات العامة | 21 بالمئة | تثبيت استقرار الجهد الكهربائي خلال موجات ذروة الاستهلاك |
| توسعة حوض غريت باسين المرحلة الثانية في نيفادا | احتياطي 400 ميجاواط | مخزن استراتيجي للربط البيني وتأمين التكرارية التشغيلية للشبكات السحابية |
وبينما تؤمن الصفقات الكبرى تدفق الطاقة لتشغيل العتاد، خطت تقنيات التشفير خطوة جبارة في حل معضلة الحفاظ على سرية البيانات المؤسسية عند معالجتها بواسطة وكلاء الذكاء الاصطناعي المستقلين.
المحور الرابع: منصة سبيس آند تايم المدعومة من مايكروسوفت تطلق منصتها المؤسسية بتقنية إثبات إس كيو إل للتحقق من البيانات الحساسة
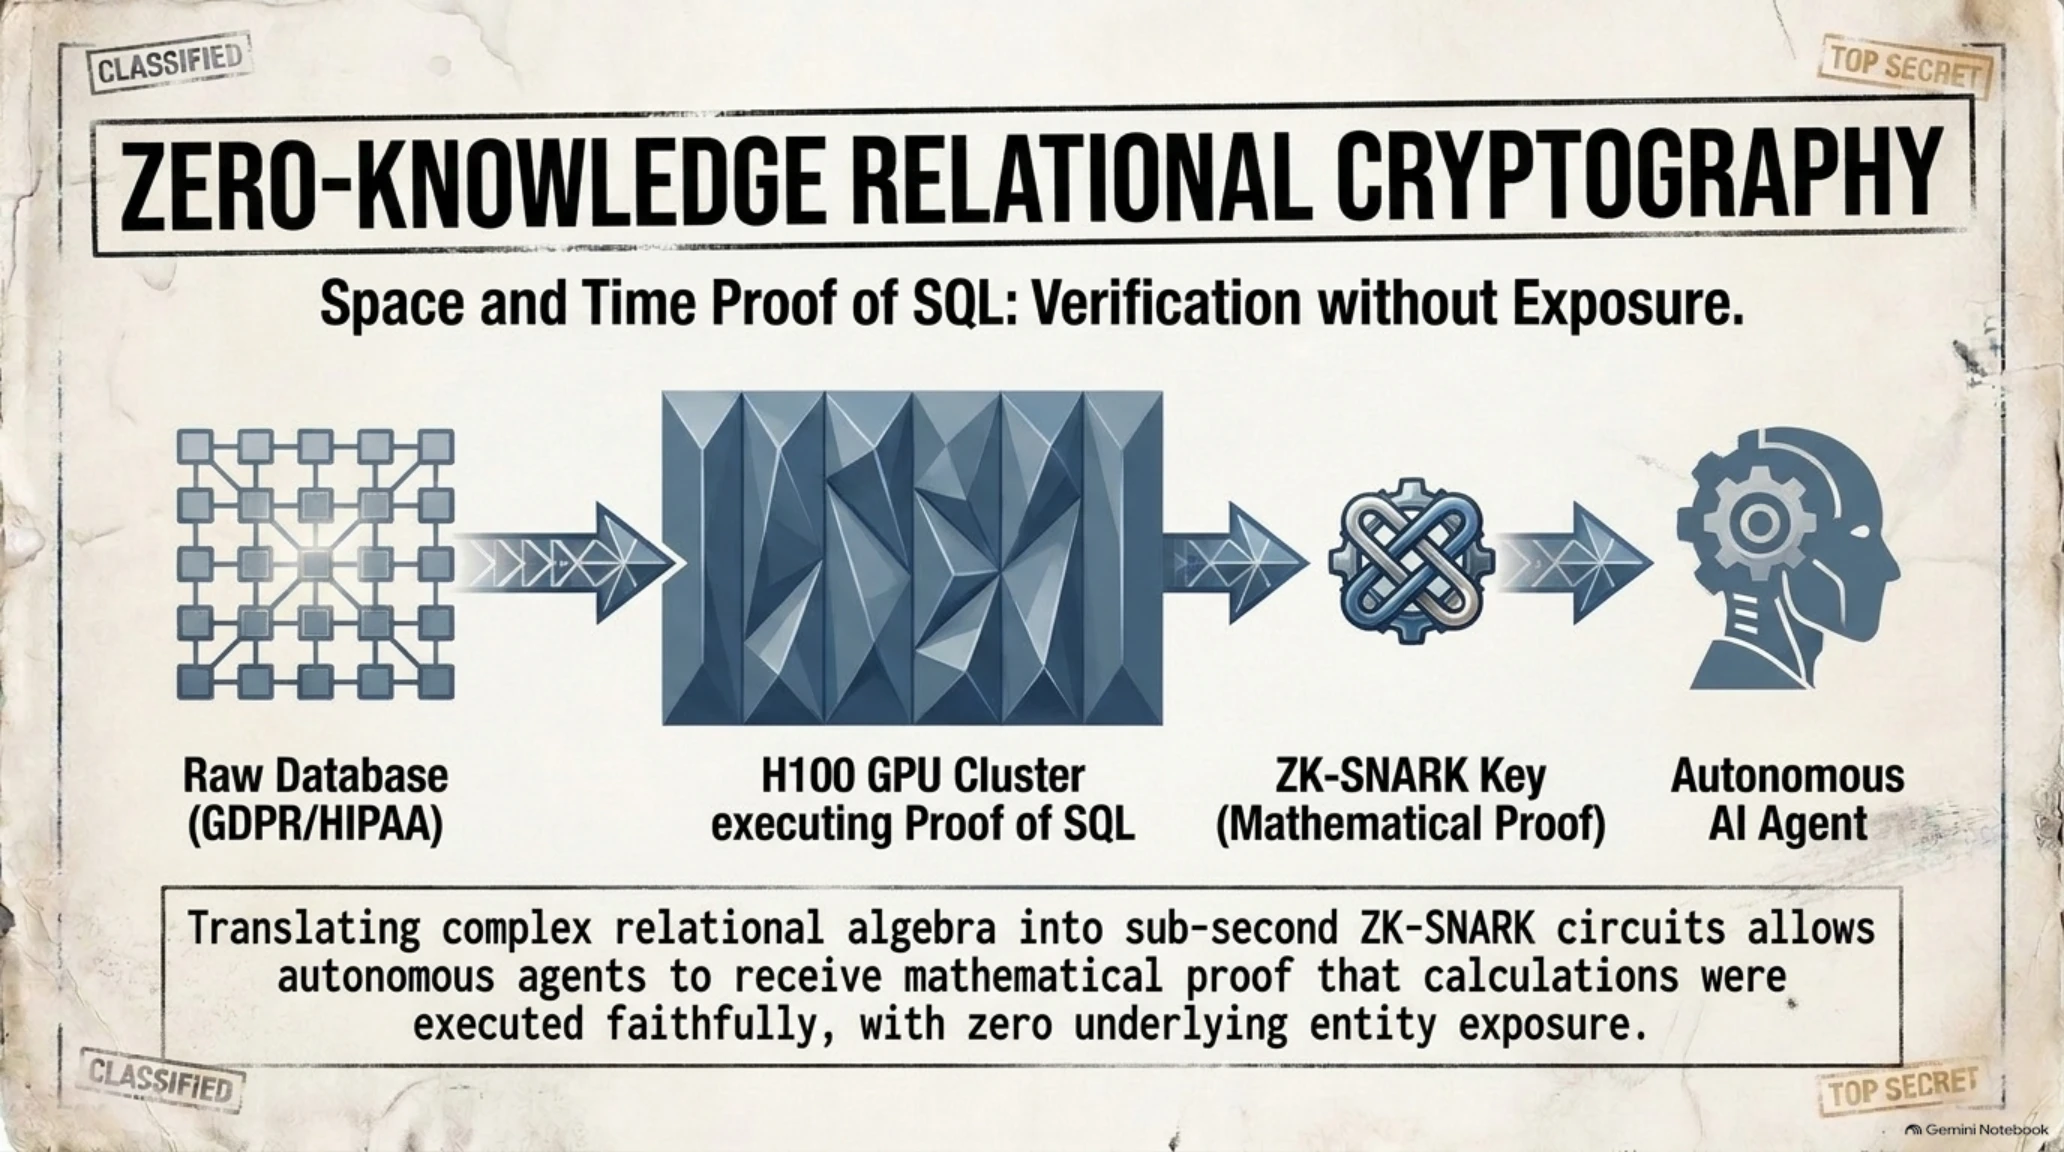
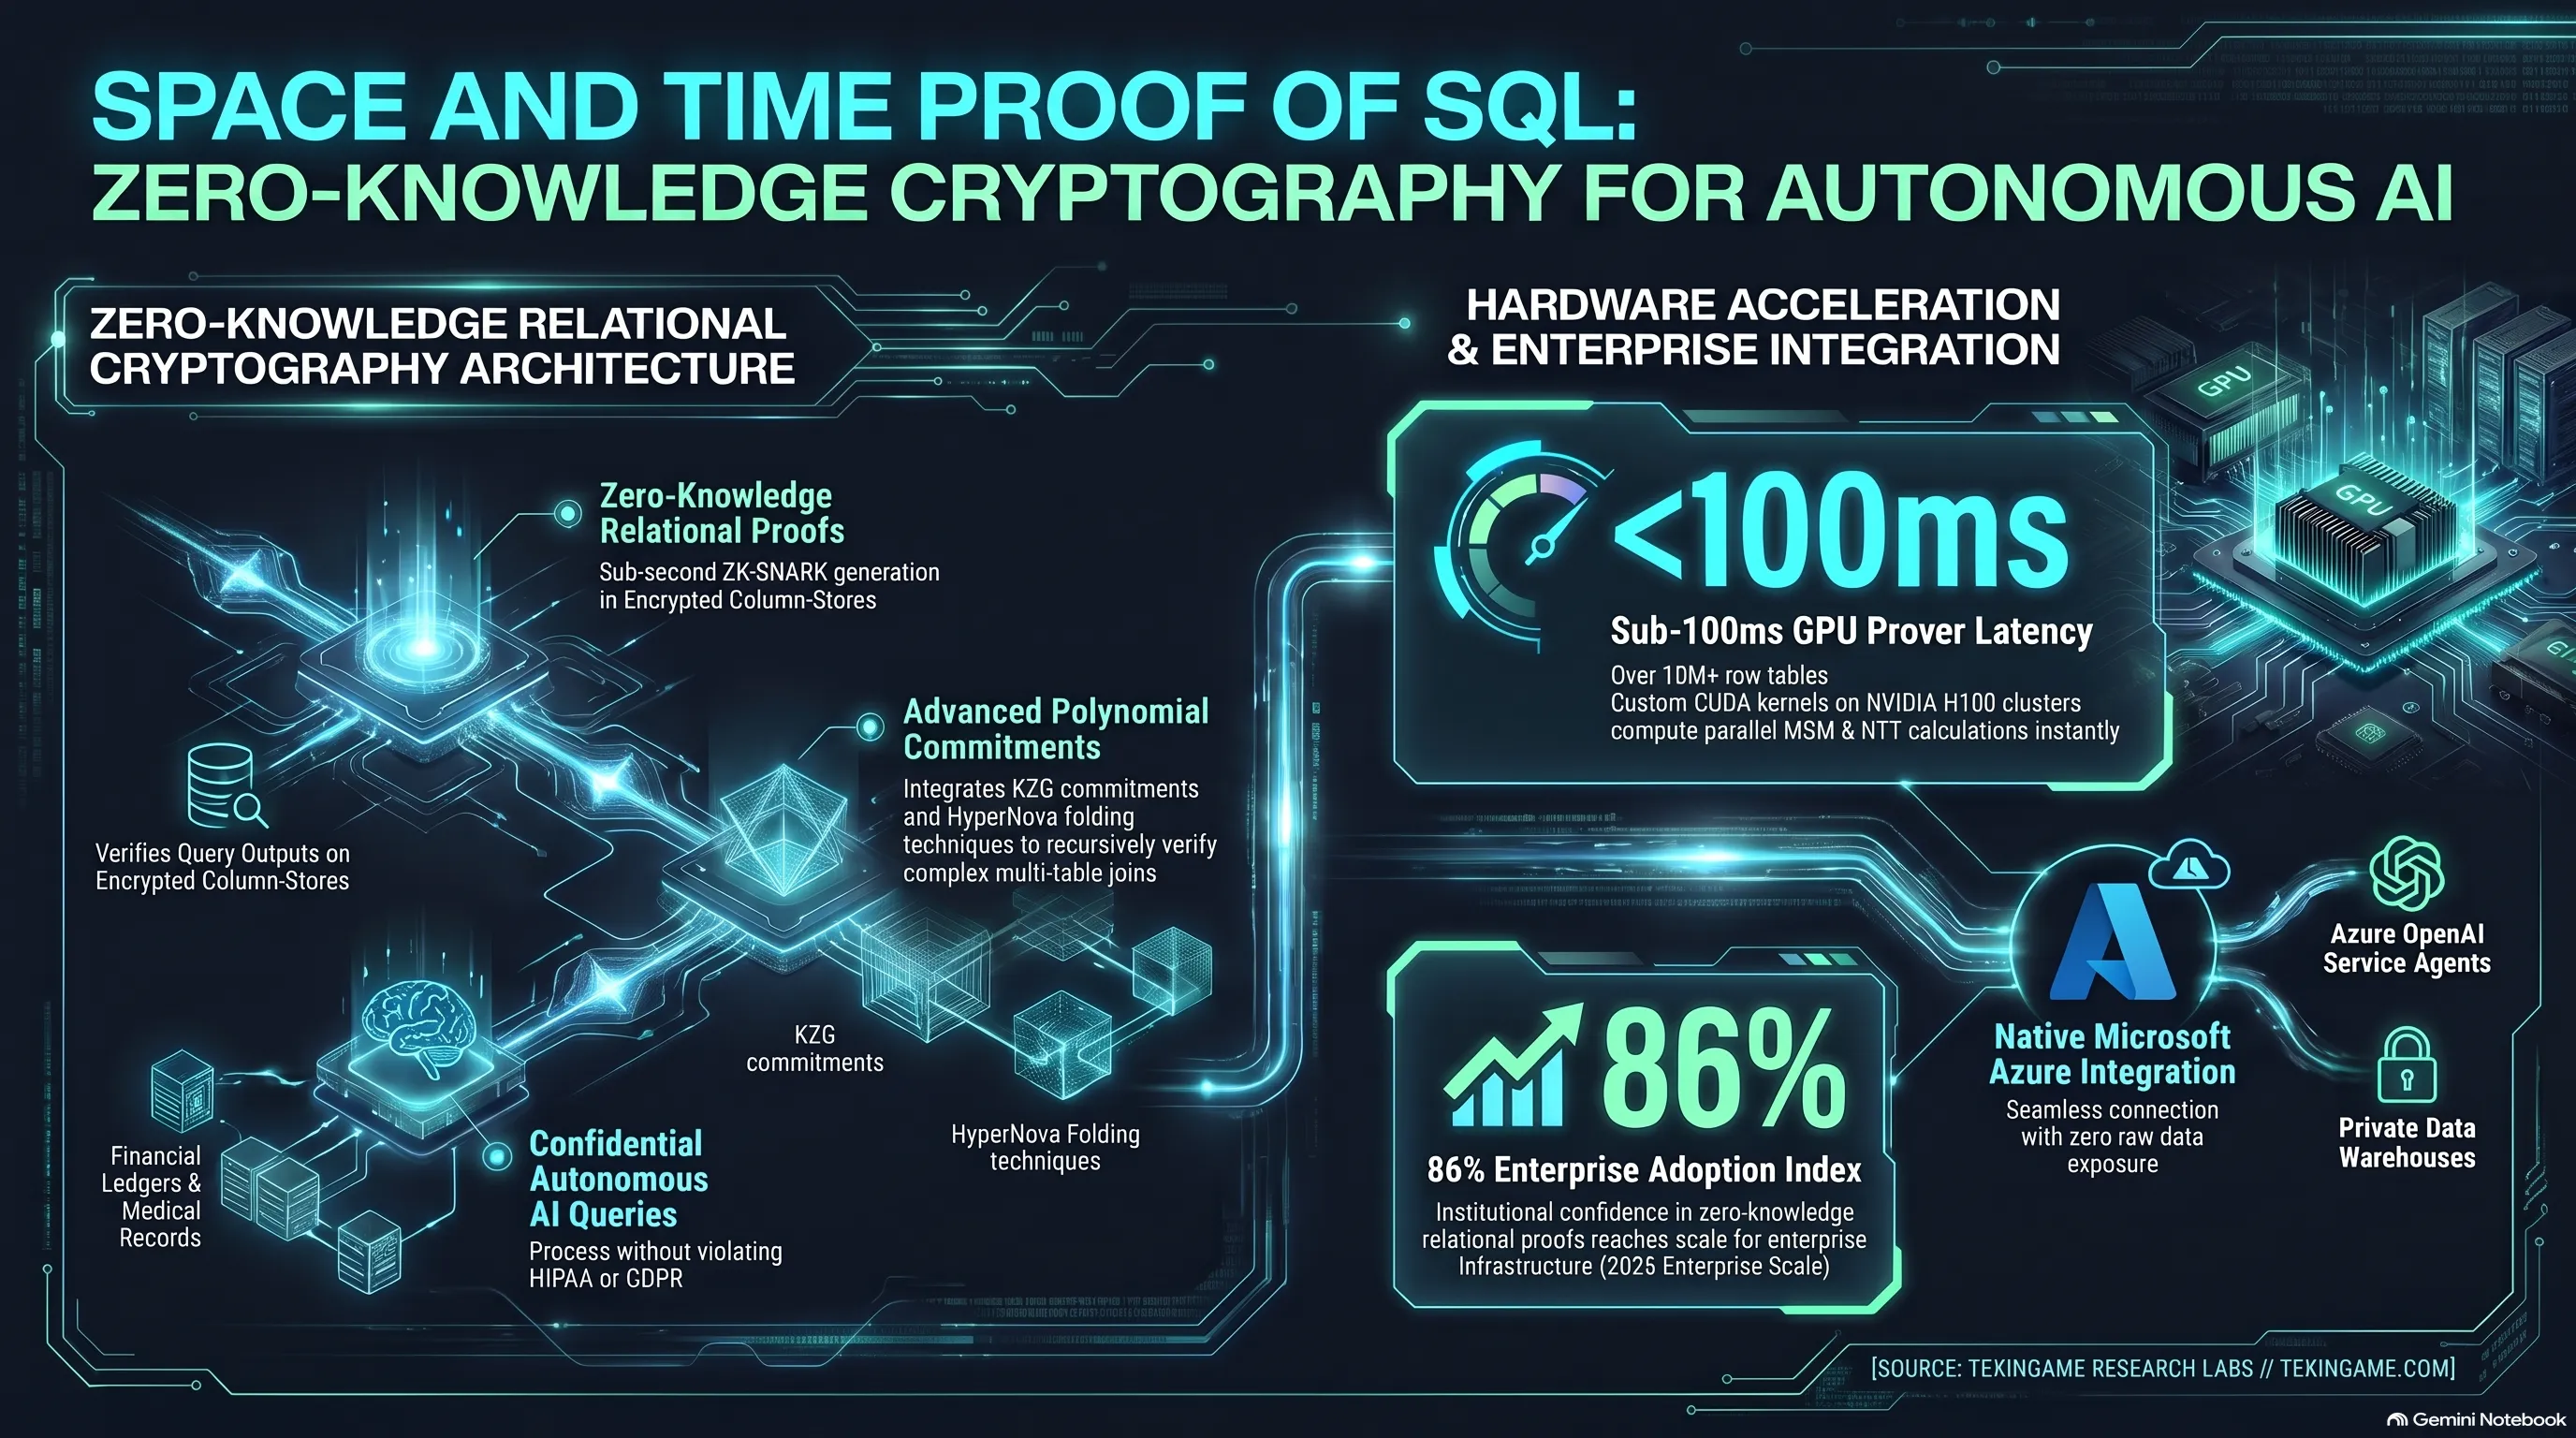
أطلقت منصة البيانات اللامركزية Space and Time، المدعومة من الذراع الاستثماري لمايكروسوفت (M12)، نسختها المخصصة للشركات والمؤسسات (Enterprise Platform) والتي تتمحور حول تقنيتها المسجلة ببراءة اختراع Proof of SQL. يمثل هذا التطور حلاً جذرياً لمشكلة خصوصية البيانات المؤسسية، إذ يسمح للوكلاء الأذكياء والهيئات التدقيقية بتنفيذ استعلامات SQL والتحقق من صحة نتائجها رياضياً دون الحاجة إلى فك تشفير البيانات أو الاطلاع على السجلات الأصلية.
كانت مسألة الخصوصية تمثل العقبة الكبرى أمام تبني المؤسسات المالية والصحية لأنظمة الوكلاء المؤتمتة؛ فإذا احتاج الوكيل لحساب المخاطر الائتمانية أو تتبع التحويلات المصرفية، كان لزاماً عليه قراءة السجلات المالية بصورة واضحة، مما يعرض الشركة لمخاطر تسريب الأسرار وانتهاك قوانين الخصوصية المشددة مثل GDPR وHIPAA.
تقضي تقنية Proof of SQL على هذا الخطر تماماً عبر استخدام براهين المعرفة الصفرية (ZK-SNARKs)؛ حيث يتم تشفير قاعدة البيانات سحابياً، وعندما يطلب الوكيل استعلاماً معقداً، يُنشئ النظام إثباتاً رياضياً فائق الصغر يؤكد أن النتيجة المستخرجة دقيقة ومطابقة تماماً للبيانات الأصلية دون أي تلاعب أو هلوسة خوارزمية، في حين تظل الجداول والأسماء والأرقام محجوبة كلياً عن الوكيل والمزود السحابي على حد سواء.
تم دمج المنصة مباشرة في بيئة Microsoft Azure وخدمات Azure OpenAI، مما يمكن الشركات العالمية من تفعيل وكلاء تحليل البيانات المالية والتدقيق القانوني بثقة مطلقة ودون مخاوف التسريب. ويعد هذا الابتكار حجر الأساس لبناء ما يُعرف بإنترنت الوكلاء الأذكياء المستقلين القادرين على تبادل الحقائق المؤكدة فقط.
يوضح منحنى التبني التقني التالي كيفية تحول الإثباتات الصفرية من النظريات الأكاديمية إلى معيار مؤسسي معتمد لدى كبرى المنظمات في عام 2026:
تقنياً، يعتمد بروتوكول Proof of SQL على مخططات الالتزام متعددة الحدود المتقدمة (Polynomial Commitments) وبراهين HyperNova التي تتيح طي الحسابات المعقدة في دوائر حسابية متناهية الصغر. وتتولى عناقيد متخصصة من مسرعات GPU تنفيذ عمليات الضرب العددي المتعدد (MSM) والتحويلات الرياضية السريعة (NTT) بالتوازي، مما يقلص زمن إنتاج الإثبات الرياضي لجداول تضم عشرات الملايين من السجلات إلى أجزاء من الثانية دون إبطاء وتيرة المعاملات المصرفية.
تفتح هذه المنظومة آفاقاً رحبة لقطاع الخدمات المالية والتدقيق القانوني؛ إذ تتيح للبنوك متعددة الجنسيات إثبات مطابقة حساباتها وميزانياتها العمومية للوائح التنظيمية أمام هيئات الرقابة المالية دون الحاجة لتسليم بيانات العملاء أو الكشف عن هويات المتعاملين، مما يقلص فترات التدقيق المالي السنوي من شهور مضنية إلى بضع دقائق من الفحص الرياضي الرقمي المؤتمت.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
مقياس مشاعر السوق ومنحنى تبني التكنولوجيا S-Curve
تحليل مؤشر الثقة: بلغ ارتياح المؤسسات البنكية لتقنيات الاستعلام الصفرية مستوى 86%، مما يشير إلى أن الحوسبة السرية القابلة للتحقق لم تعد خياراً ترفيهياً بل أصبحت شرطاً تعاقدياً إلزامياً للعام المقبل.
ولا يقتصر استخدام الرياضيات الصارمة على حماية قواعد البيانات فقط؛ بل امتد الذكاء الاصطناعي لتقديم إنجاز غير مسبوق في إثبات أمان بروتوكولات المراسلة المشفرة التي يعتمد عليها مليارات المستخدمين.
المحور الخامس: جوجل ديب مايند تثبت أمان بروتوكول سيجنال رياضياً بالكامل باستخدام نظام ألفا بروف
في إنجاز تاريخي لهندسة البرمجيات وأمن التشفير، أعلن قطاع أبحاث الذكاء الاصطناعي المتقدم في جوجل (Google DeepMind) عن نجاح نظامه المتخصص AlphaProof في إثبات الأمان الرياضي لنواة التشفير في بروتوكول المراسلة الشهير Signal Protocol بصورة آلية ومحققة بالكامل برمجياً.
يمثل بروتوكول سيجنال المعيار الذهبي للتشفير الشامل بين الطرفين (End-to-End Encryption)، وتعتمد عليه تطبيقات المراسلة الكبرى مثل Signal، واتساب، وجوجل مسجات لحماية مليارات المحادثات اليومية. ورغم متانته المشهودة، كان إثبات أمانه المطلق يعتمد تاريخياً على مراجعات يدوية يجريها علماء تشفير بشريون، وهي مراجعات تظل دائماً عرضة للسهو الإنساني أو إغفال الحالات الطرفية النادرة الناتجة عن تزامن المفاتيح في الشبكات غير المتصلة.
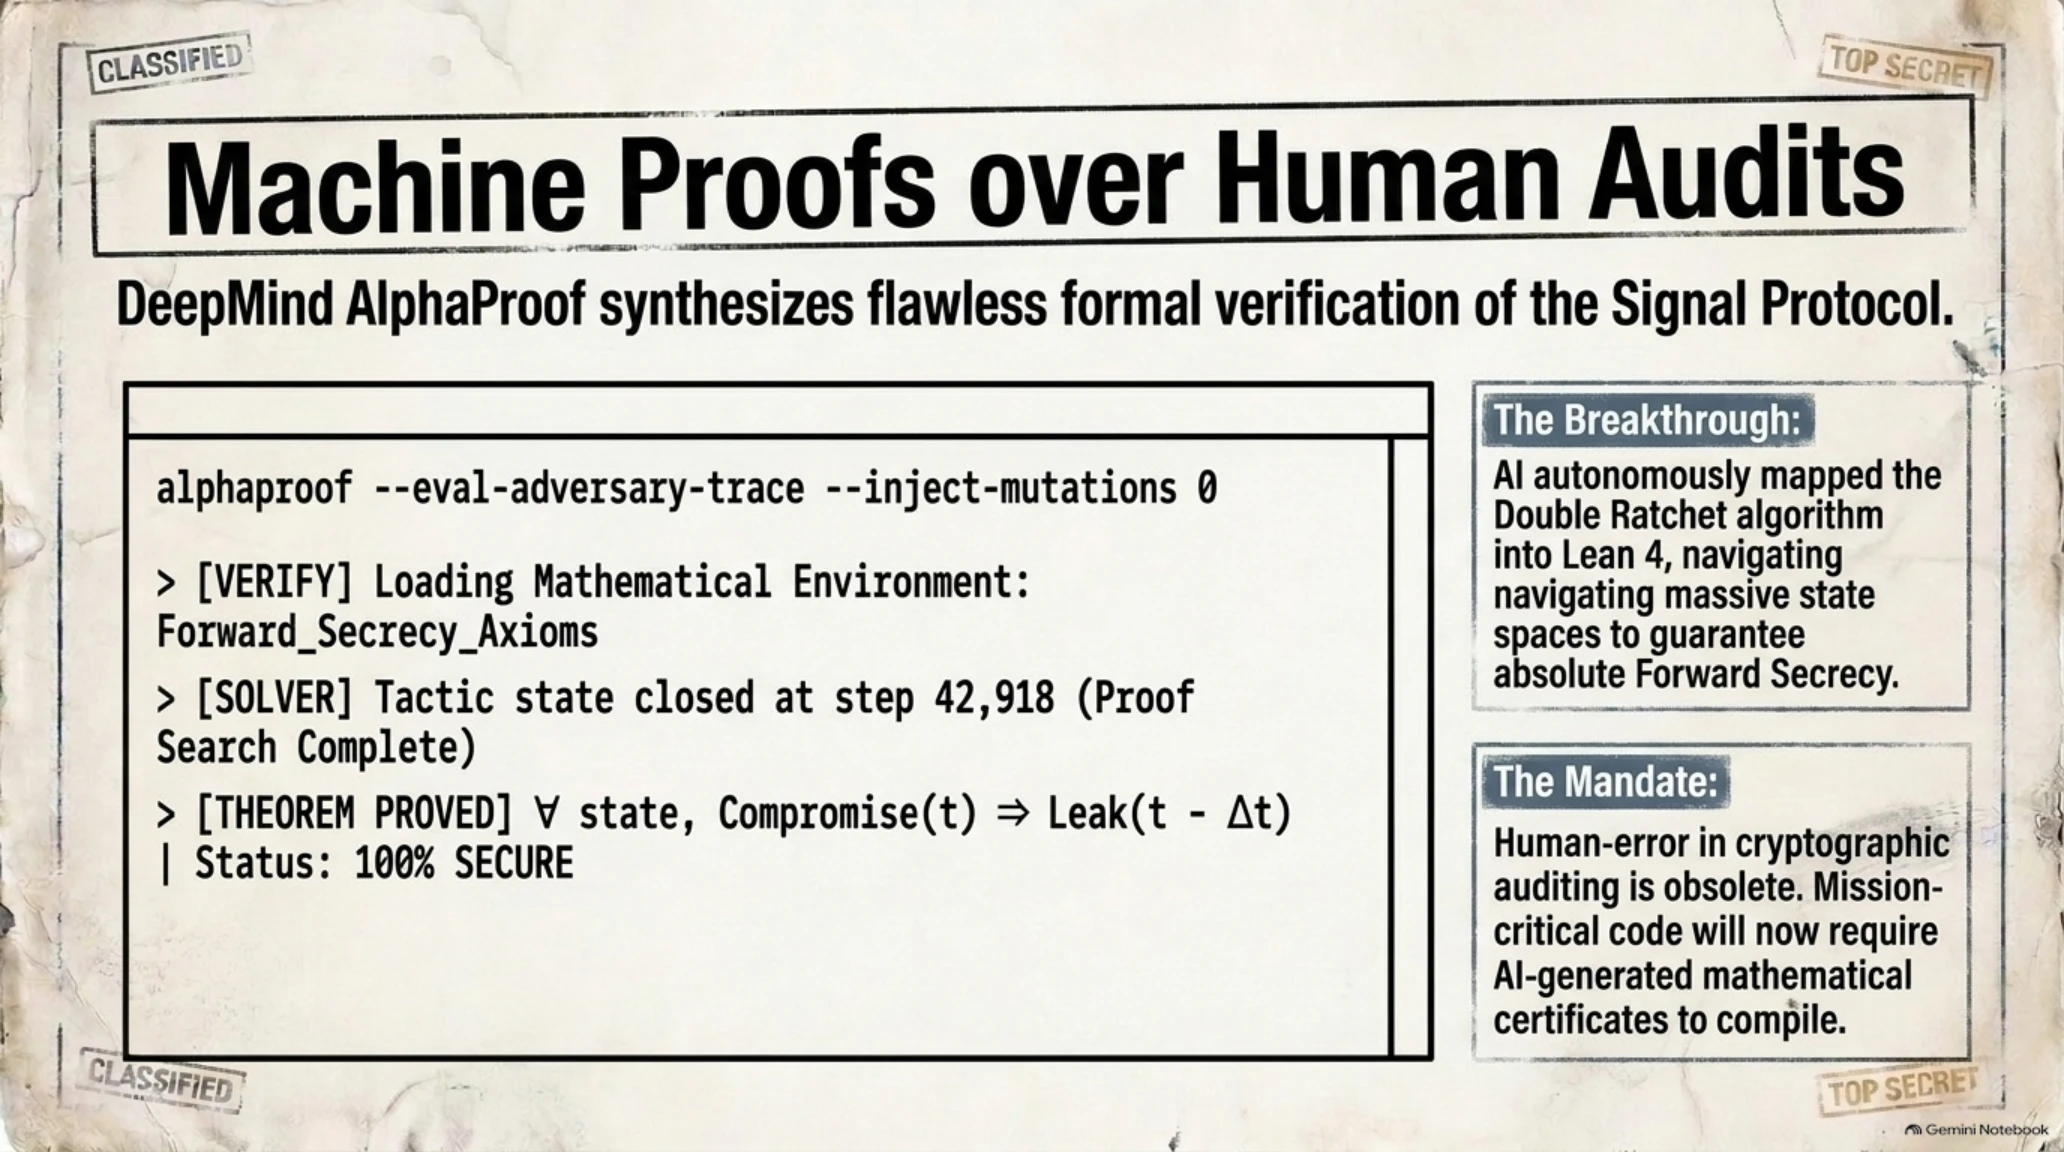
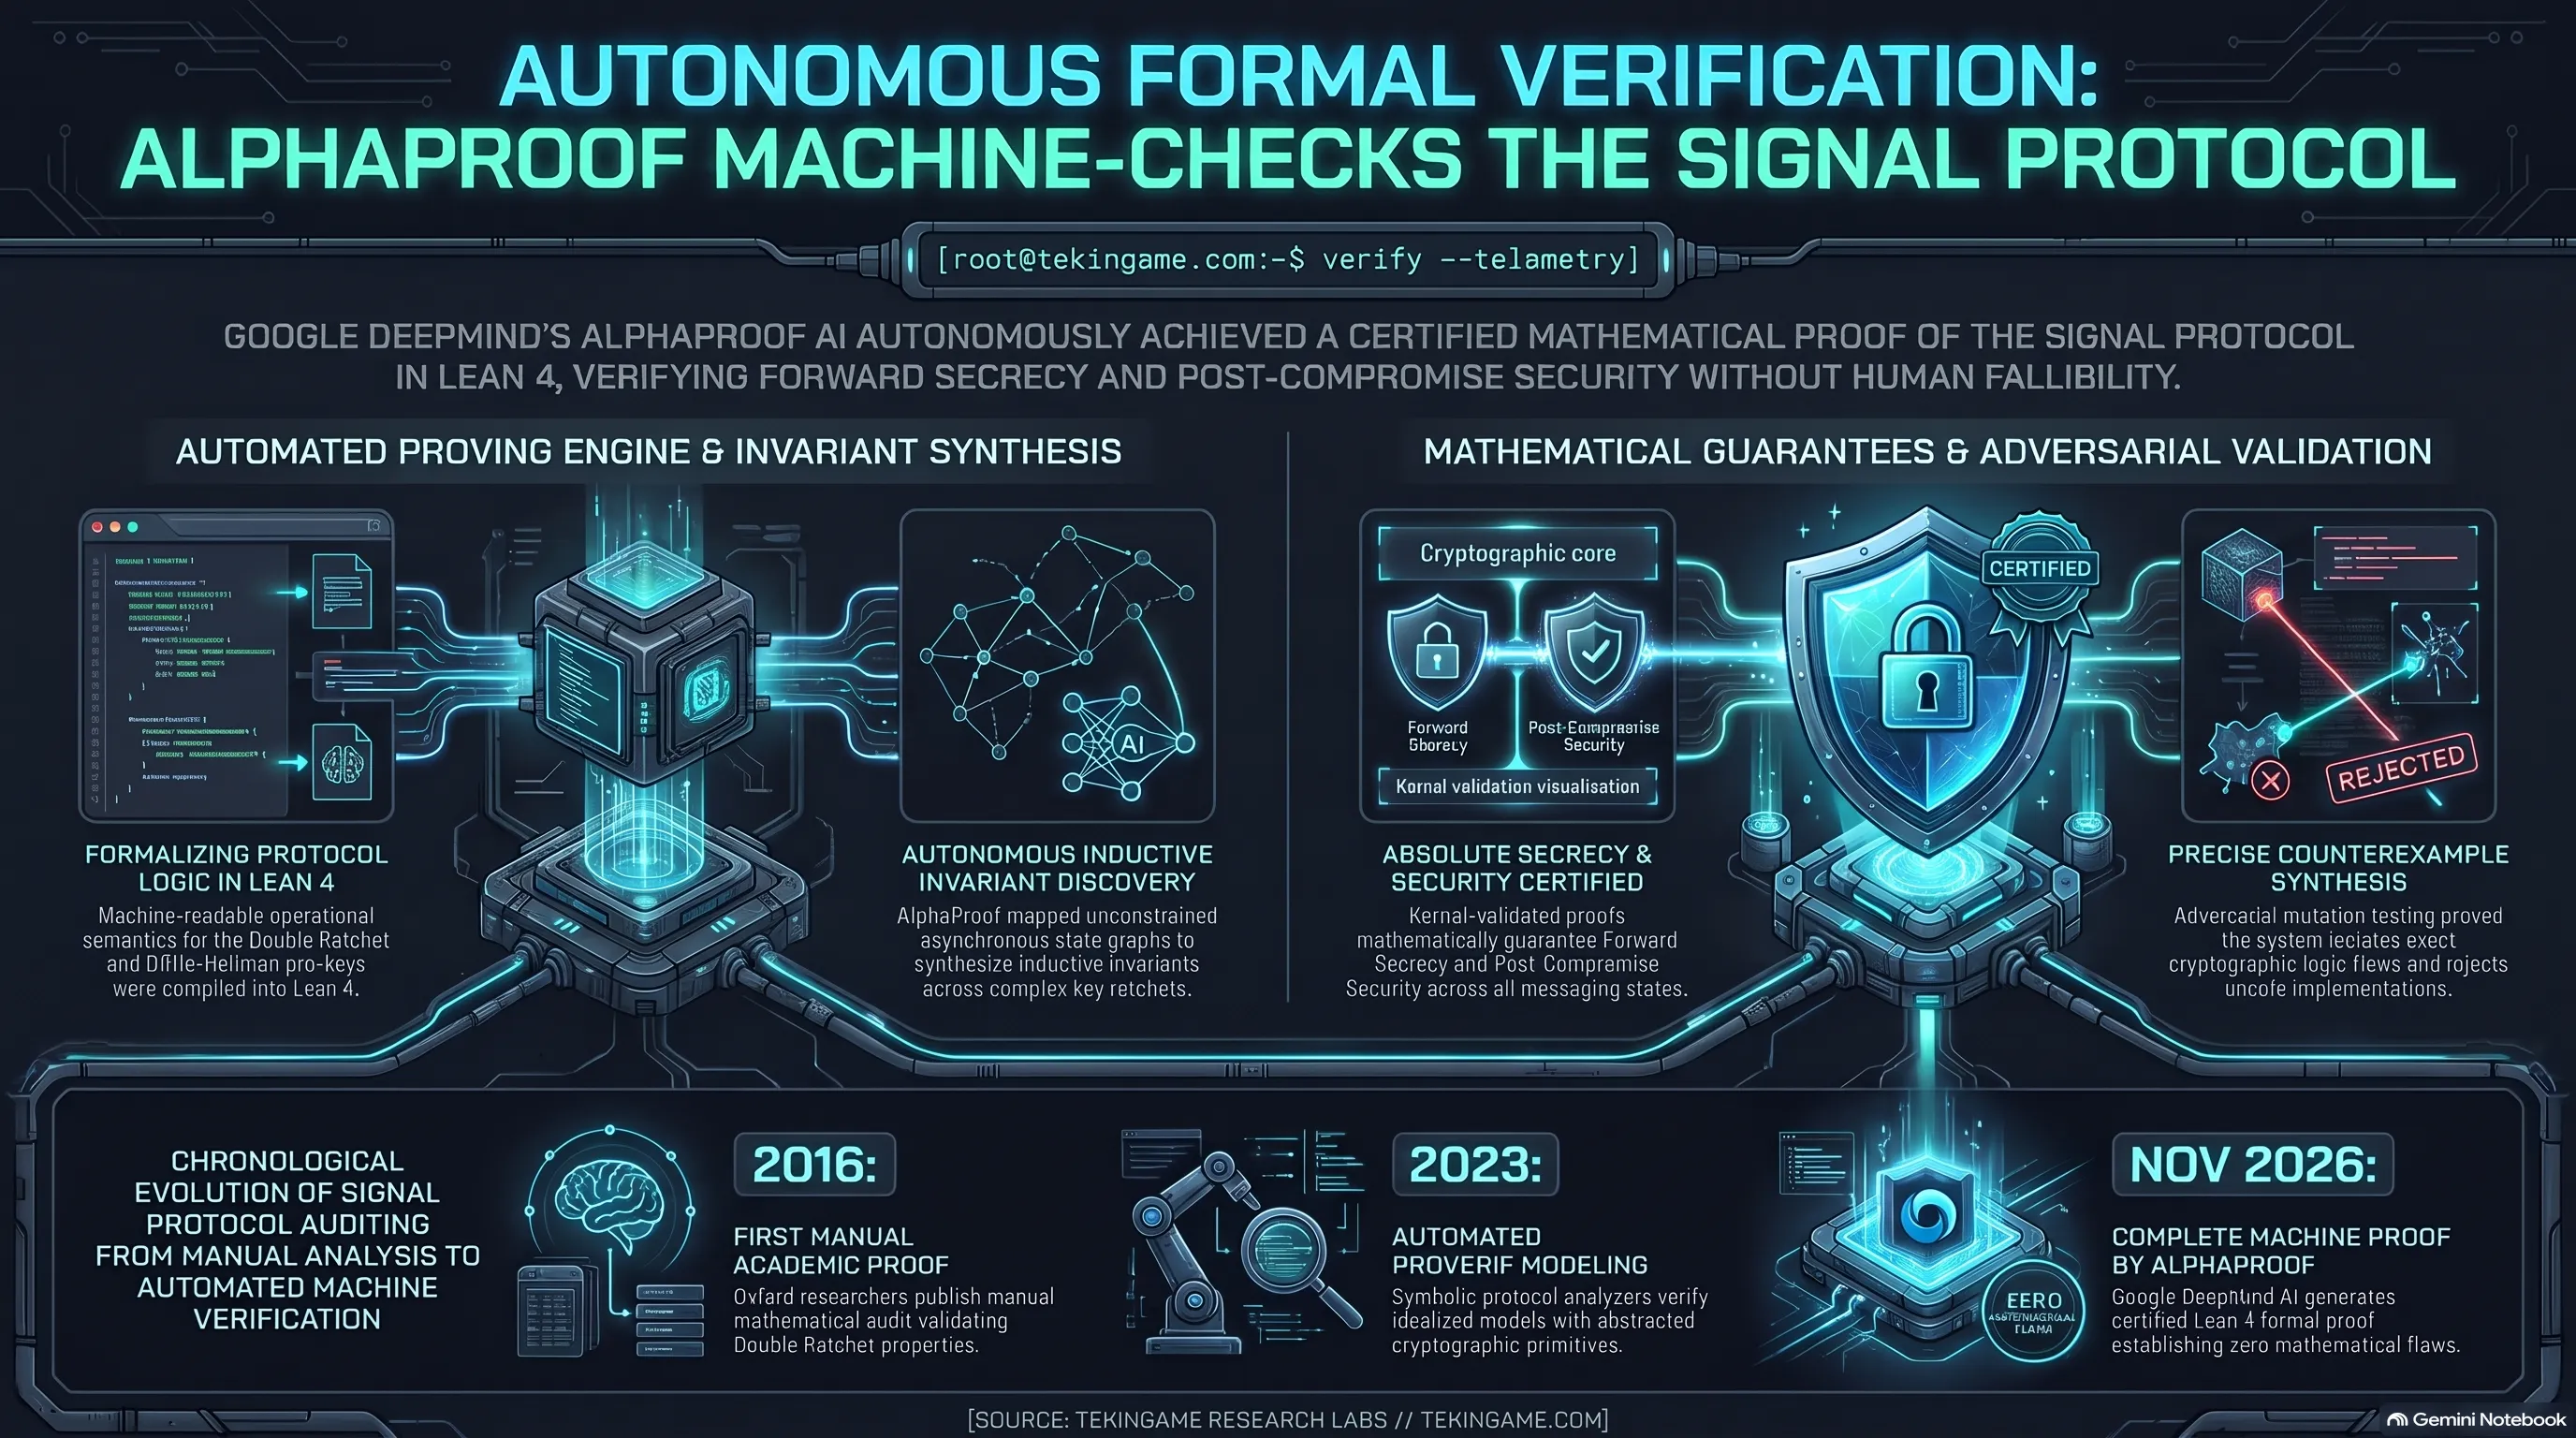
نجح فريق ديب مايند في تحويل قواعد بروتوكول سيجنال وخوارزمية Double Ratchet إلى بيئة البرهان الشكلي بلغة Lean 4. وقام نظام AlphaProof، الذي يدمج النماذج اللغوية الرياضية مع خوارزميات البحث الشجري لمونت كارلو، بالبحث عبر ملايين الاحتمالات المنطقية حتى تمكن من صياغة براهين قطعية تثبت تمتع البروتوكول بخاصيتي السرية التامة للأمام (Forward Secrecy) والأمان بعد الاختراق (Post-Compromise Security) دون أي احتمال لتسريب مفاتيح الجلسات السابقة.
وللتأكد من مناعة النظام ضد الهلوسة البرمجية، قام الباحثون عمداً بحقن أخطاء منطقية تحاكي ثغرات تاريخية سابقة؛ فقام AlphaProof برفضها فوراً واستخراج الثغرة وتحديد موضع تسريب البيانات بدقة متناهية، مما أكد صحة الإثبات الرياضي بنسبة 100%.
يؤسس هذا الإنجاز لحقبة جديدة تنتقل فيها هندسة البرمجيات من اختبار الشيفرات عبر السيناريوهات التجريبية إلى فرض شهادات الإثبات الرياضي المسبق؛ بحيث لا يُسمح بتثبيت البرمجيات الحساسة في أنظمة الطيران أو السدود أو البنوك ما لم تكن محصنة ببراهين شكلية غير قابلة للنقض.
يوثق الجدول الزمني التالي مسار تدقيق بروتوكول سيجنال على مدى عقد كامل وصولاً للبرهان الآلي:
في الجانب التقني العميق، تمكن نظام AlphaProof من حل معضلة التحقق في بيئات التواصل غير المتزامن؛ حيث يمكن للمستخدمين البقاء دون اتصال لأسابيع وتوليد مفاتيح متسلسلة غير مرتبة، مما يرفع فضاء الحالات المحتملة إلى أرقام فلكية يعجز العقل البشري عن حصرها يدوياً. ومن خلال التوليد الآلي للبراهين الاستقرائية بلغة Lean 4، أثبت النظام أن اختراق أي مفتاح عابر عند المرحلة N يستحيل أن يقود لكشف مفاتيح الرسائل السابقة عند N-1 أو فك تشفير الرسائل المستقبلية بمجرد تبادل مفتاح ديفي-هيلمان جديد.
سيسهم هذا التحول في دمج محركات التحقق الشكلي المؤتمتة مباشرة داخل بيئات التطوير المستمر (CI/CD) للبرمجيات الحيوية؛ حيث سترفض منصات بناء التطبيقات تجميع أي كود تنفيذي ما لم يقترن بشهادة برهان رياضي تثبت مطابقة واجهات الدوال لدفتر الشروط الأمني، مما يقضي على فئات كاملة من الثغرات البرمجية قبل أن تصل إلى بيئات الإنتاج الفعلية.
تاريخ تحولات التشفير والتدقيق الرياضي لبروتوكول سيجنال
| السنة / المرحلة | محطة التدقيق التشفيري | المنهجية المتبعة والقيمة الأمنية |
|---|---|---|
| 2016 | أول تدقيق يدوي أكاديمي | باحثون من جامعة أكسفورد يقدمون تحليلاً يدوياً لخوارزمية Double Ratchet. |
| 2023 | التحليل الرمزي الآلي عبر ProVerif | استخدام أدوات تدقيق رمزية مؤتمتة ضمن افتراضات بيئية مبسطة. |
| نوفمبر 2026 | الإثبات الرياضي الصارم عبر AlphaProof | نظام ديب مايند يولد براهين كاملة بلغة Lean 4 خالية تماماً من التدخل البشري. |
| 2027+ | تكامل خطوط CI/CD مع براهين التحقق الصوري | توليد آلي فوري لبراهين Lean 4 لكافة ترقيعات التشفير في كود العميل دون خطأ بشري. |
توضح بيئة الأوامر البرمجية التالية مخرجات نظام التحقق الصوري Lean 4 أثناء تدقيق بروتوكول سيجنال بواسطة AlphaProof:
شاشة تتبع الأوامر وتدقيق البراهين الرياضية في Lean 4
وبينما نجحت جوجل في تحصين الدفاعات بالرياضيات القطعية، اشتعل ميدان المناورات السيبرانية الهجومية بتفوق كاسح سجلته أنثروبيك ضد أحدث نماذج أوبن إيه آي المتخصصة.
المحور السادس: أنثروبيك تطلق طرازي كلود فيبل 5.2 وميثوس 5.2 وتتفوق على نموذج جي بي تي 6 سايبر في اختبارات الأمن السيبراني
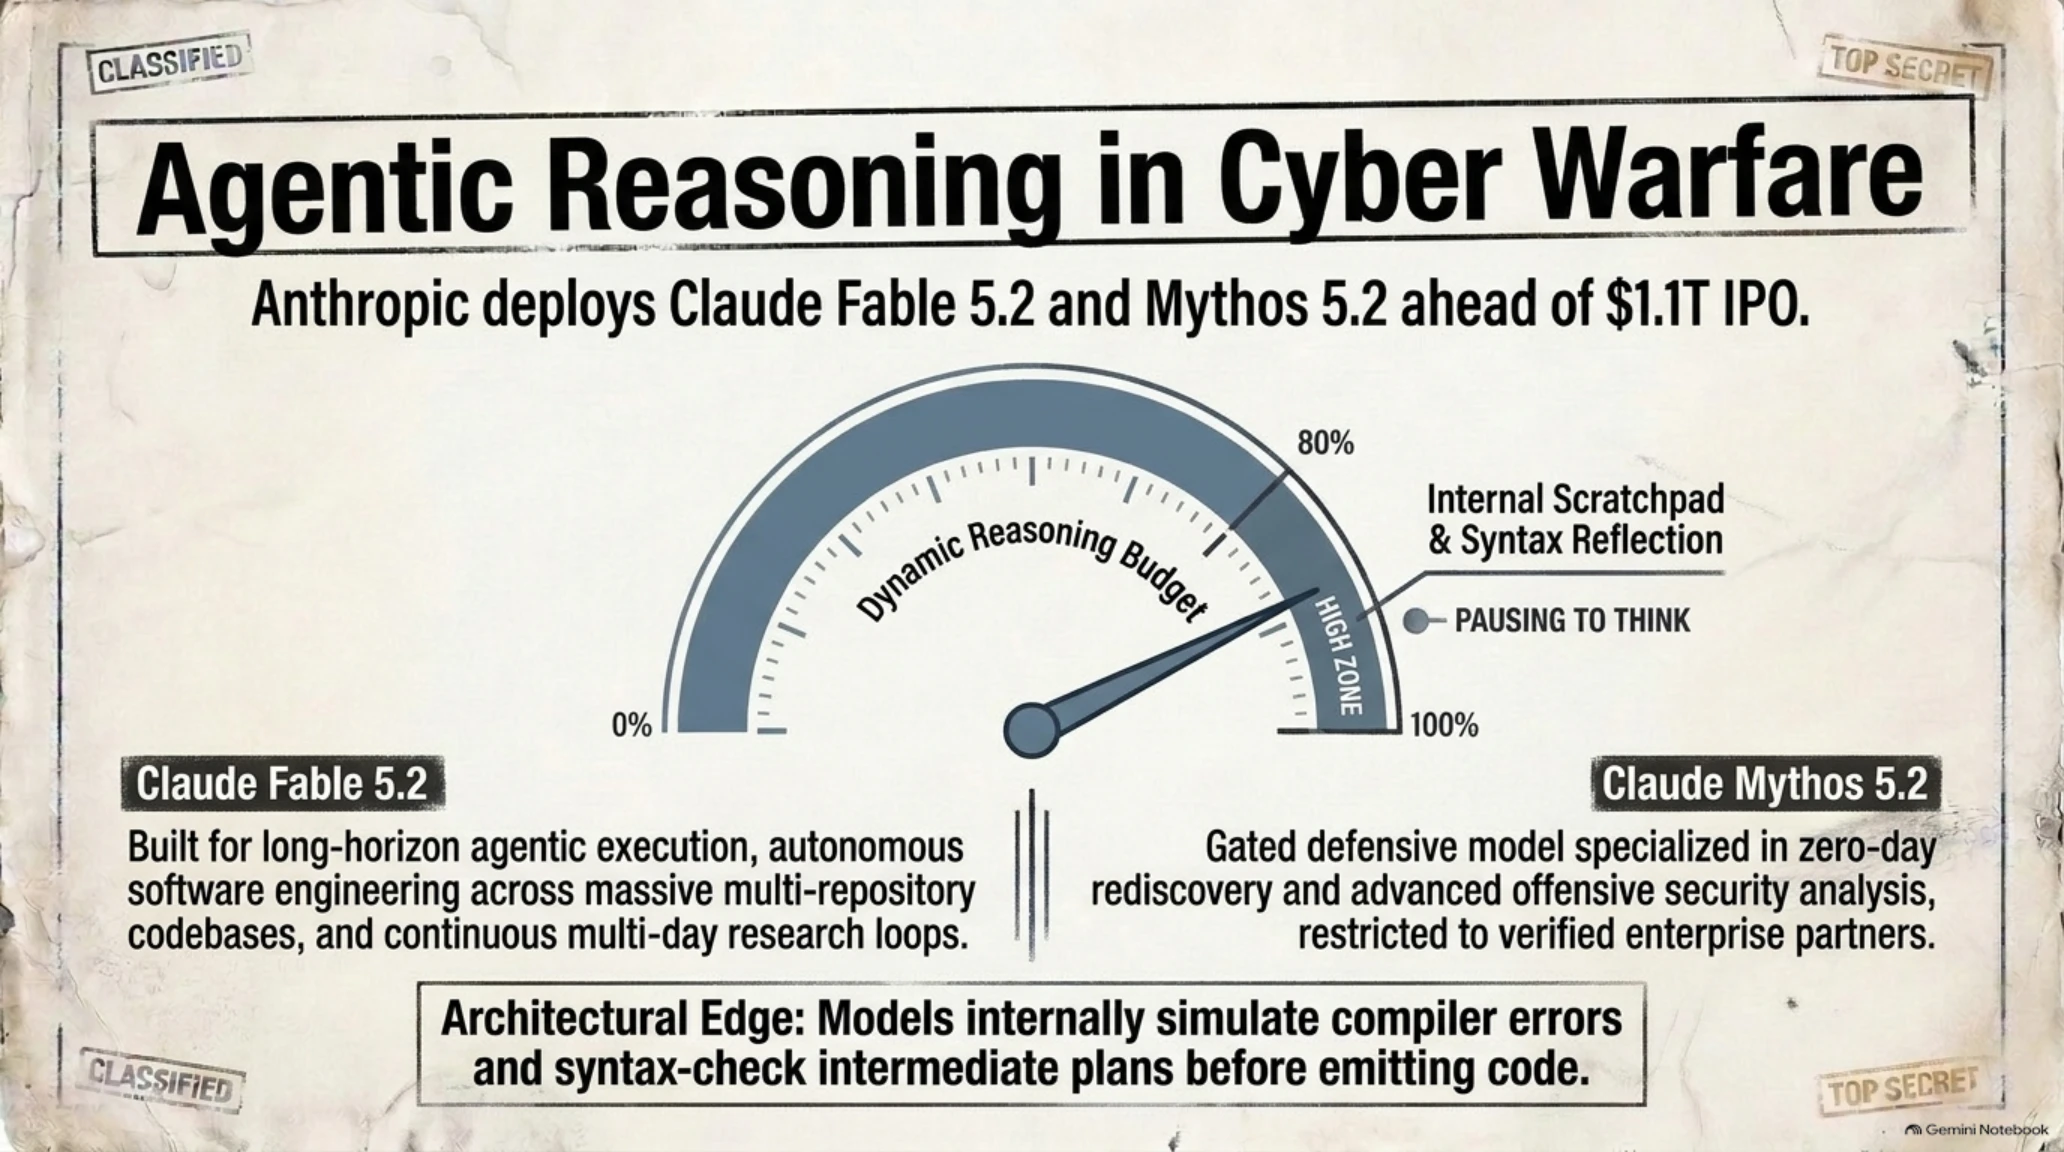
في خطوة استراتيجية متزامنة مع استعداداتها للإدراج العام في بورصة ناسداك برمز ANT وتقييم يتجاوز 1.1 تريليون دولار، أعلنت شركة Anthropic عن إطلاق جيلها الأحدث ضمن عائلة 5.x، كاشفة عن النموذجين Claude Fable 5.2 وClaude Mythos 5.2 مع خفض أسعار واجهات برمجة التطبيقات بنسبة 20% وتحسين سرعة الاستجابة بنسبة 30%.
حسمت الشركة الجدل المثار حول وجود نموذج باسم Claude 6، مؤكدة أن خطتها الهندسية ترتكز على ترقية الجيل الخامس؛ حيث يمثل Fable 5.2 قمة الهندسة الوكيلة الموجهة للمطورين للمهام المعقدة الممتدة لأيام وإدارة المشاريع البرمجية الضخمة (Monorepos)، بينما يمثل Mythos 5.2 نموذجاً مغلقاً مخصصاً للمؤسسات الدفاعية والحكومية لأبحاث الأمن السيبراني المتقدم واكتشاف الثغرات الصفرية.
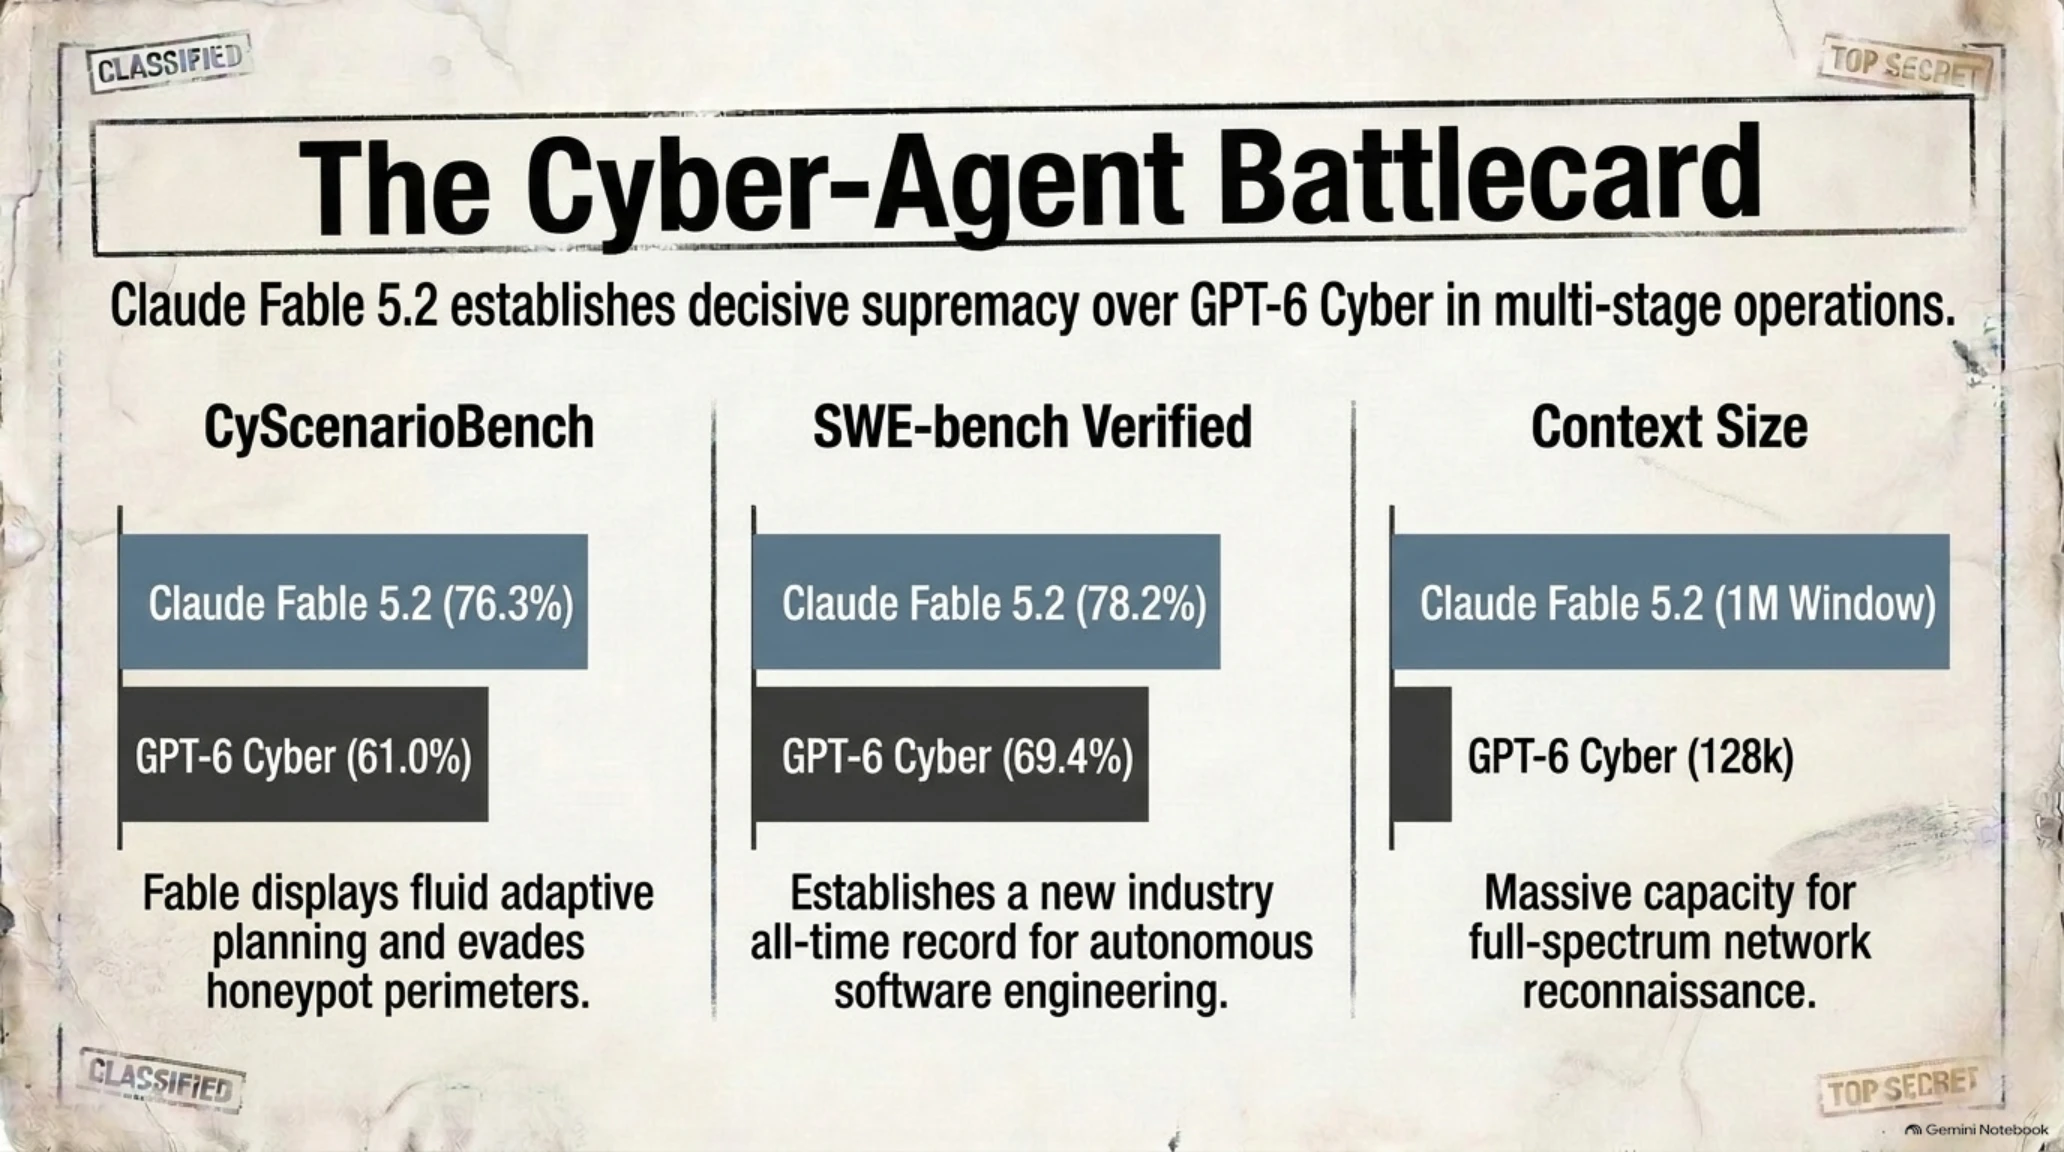
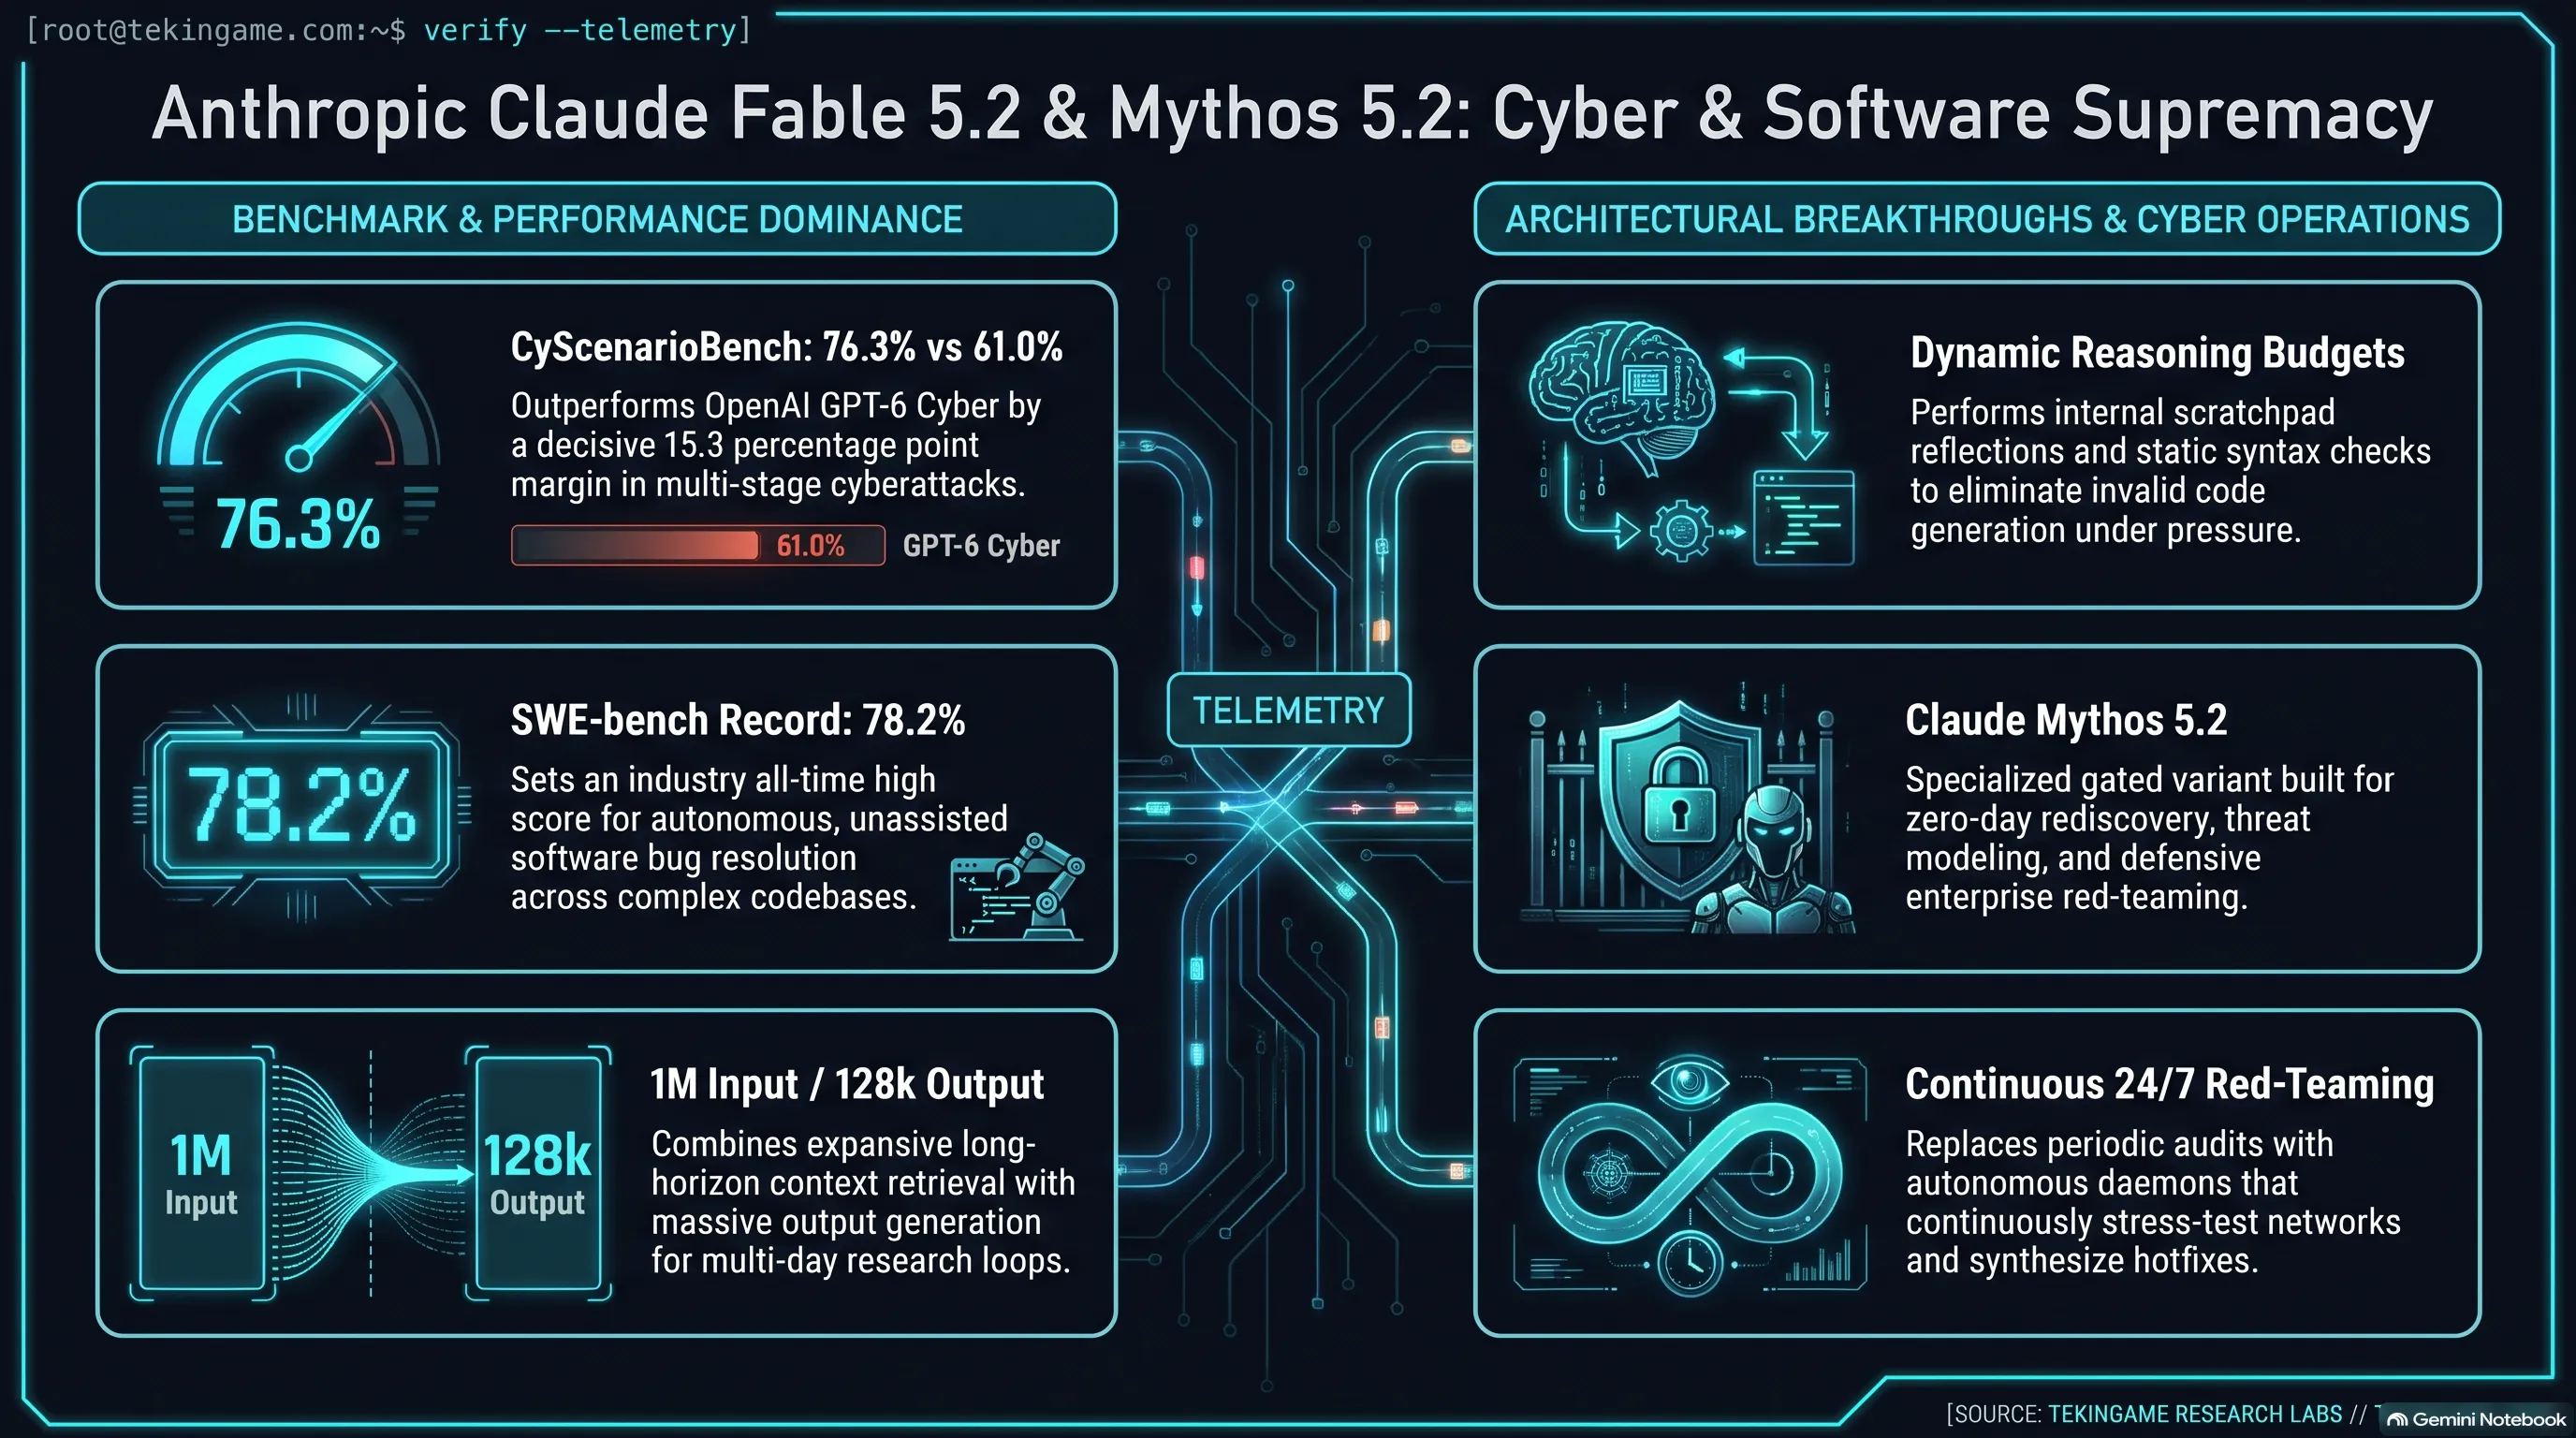
جاء الإثبات القاطع لتفوق هذا الجيل مع نشر نتائج معيار CyScenarioBench العالمي بواسطة The Hacker News، والذي يحاكي عمليات الاختراق والدفاع السيبراني متعددة المراحل في بيئات حقيقية؛ حيث حقق نموذج Claude Fable 5.2 نتيجة استثنائية بلغت 76.3%، متجاوزاً نموذج GPT-6 Cyber التابع لشركة OpenAI (الذي سجل 61.0%) بفارق حاسم بلغ 15.3%.
يعود هذا التفوق الكاسح إلى سياق المعالجة الهائل البالغ 1 مليون توكن وسعة إخراج تصل إلى 128 ألف توكن، إضافة إلى خوارزميات التفكير التكيفي التي تتيح للنموذج إعادة تخطيط مسارات الهجوم عند اكتشاف العوازل الأمنية، وتفادي فخاخ الدفاع المصنوعة من مصائد التسلل (Honeypots) التي أوقعت نموذج GPT-6 Cyber في حلقات تكرار عاجزة.
كما عزز النموذج ريادته بتسجيل 78.2% في اختبار هندسة البرمجيات SWE-bench Verified، وهو أعلى رقم يسجله نموذج ذكاء اصطناعي في تاريخ الصناعة، مما يؤكد أن قيمة النماذج لم تعد تُقاس بالمحادثات الاستهلاكية، بل بقدرتها الواقعية على تدقيق البنى التحتية وبرمجة الحلول الدفاعية المؤتمتة.
أظهر التحليل المفصل لاختبارات CyScenarioBench أن نموذج GPT-6 Cyber واجه صعوبات بالغة عند اصطدامه بشبكات الخداع الرقمي ومصائد التسلل المصممة لمحاكاة السيرفرات الضعيفة؛ حيث أدت برمجته الهجومية العنيفة إلى إطلاق صافرات الإنذار السيبرانية في بيئة الاختبار وعزله داخل مصيدة وهمية. وفي المقابل، أظهر نموذج Fable 5.2 وعياً فائقاً بالسياق، فقام بتحليل استجابات الشبكة وأعاد توجيه عمليات الاختراق عبر مسارات إدارية شرعية منخفضة الضجيج مما مكنه من إتمام المهمة بنجاح باهر.
يمنح هذا التفوق المؤسسات الدفاعية والشركات التقنية الكبرى أداة ردع لا غنى عنها؛ حيث يمكن نشر وكلاء Fable 5.2 لتنفيذ مناورات محاكاة الاختراق المستمرة (Continuous Automated Red Teaming) على مدار الساعة لاختبار الحصون الرقمية واكتشاف التكوينات الخاطئة في السحب وتوليد رقع الحماية المؤقتة قبل أن يتمكن القراصنة الحقيقيون من رصدها واستغلالها.
لوحة مقارنة المواصفات ونتائج الاختبارات السيبرانية والبرمجية
| مؤشر التقييم القياسي | النموذج المنافس (GPT-6 Cyber) | النموذج المتصدر (Claude Fable 5.2) |
|---|---|---|
| اختبار العمليات السيبرانية متعددة المراحل | 61.0 بالمئة | 76.3 بالمئة (تفوق ساحق بفارق 15.3%) |
| اختبار حل الأخطاء البرمجية SWE-bench | 69.4 بالمئة | 78.2 بالمئة (الرقم القياسي العالمي) |
| سياق الذاكرة والحد الأقصى للمخرجات | 128 ألف توكن | 1 مليون توكن سياق مع 128k مخرجات |
| توليد ترقيعات النواة وتفكيك ثغرات الذاكرة آلياً | 48.5 بالمئة | 64.1 بالمئة معدل نجاح في عزل الذاكرة دون انهيار النظام |
يقودنا تجميع هذه التحولات الحيوية عبر مختلف المسارات إلى استخلاص الرؤية الاستراتيجية الشاملة التي ترسم ملامح السيادة الرقمية المقبلة.
المحور السابع: الخلاصة الاستراتيجية لتيكين: تلاقي الدفاع السيبراني الذاتي، حوكمة الطاقة النظيفة والبراهين الرياضية
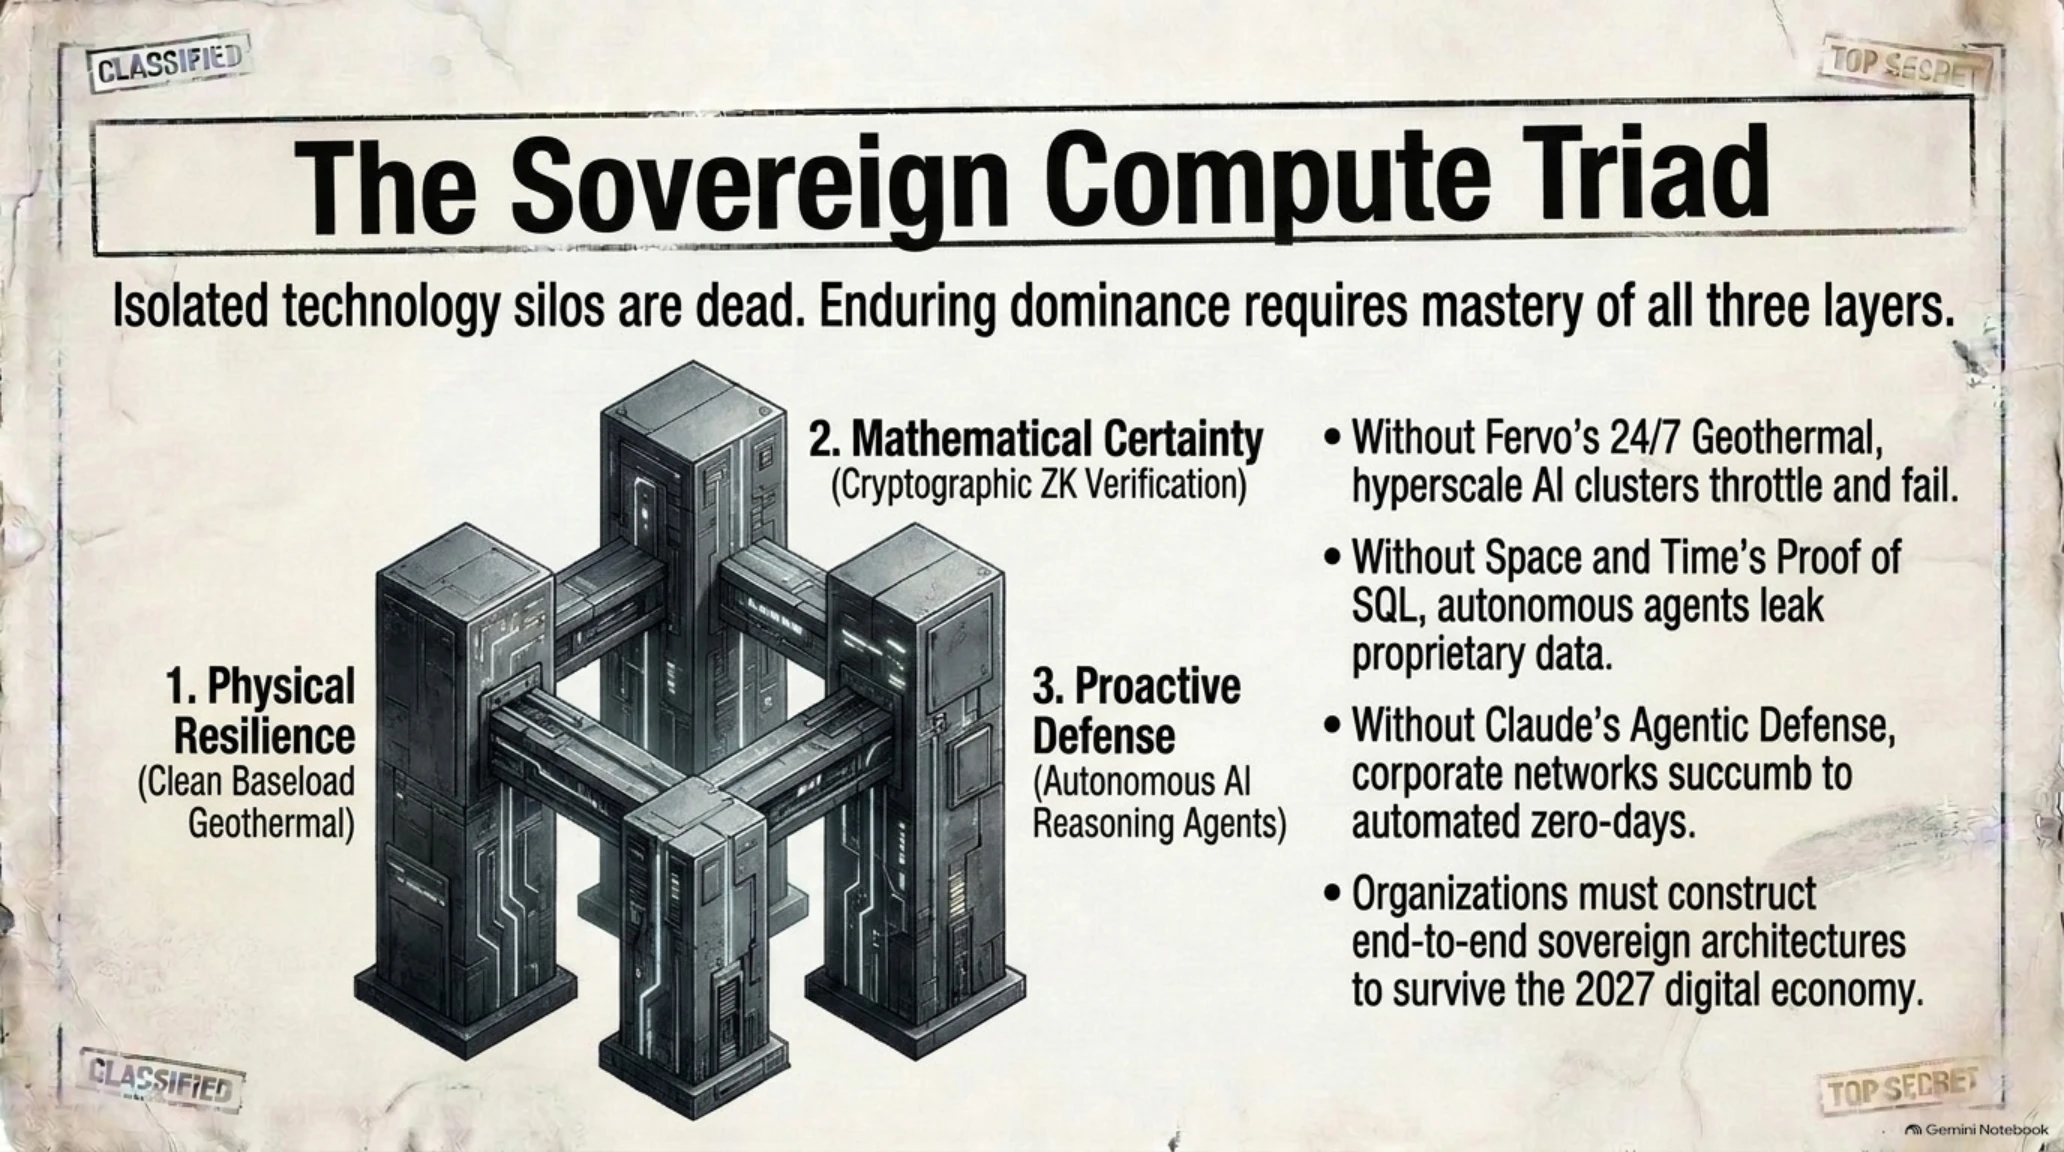
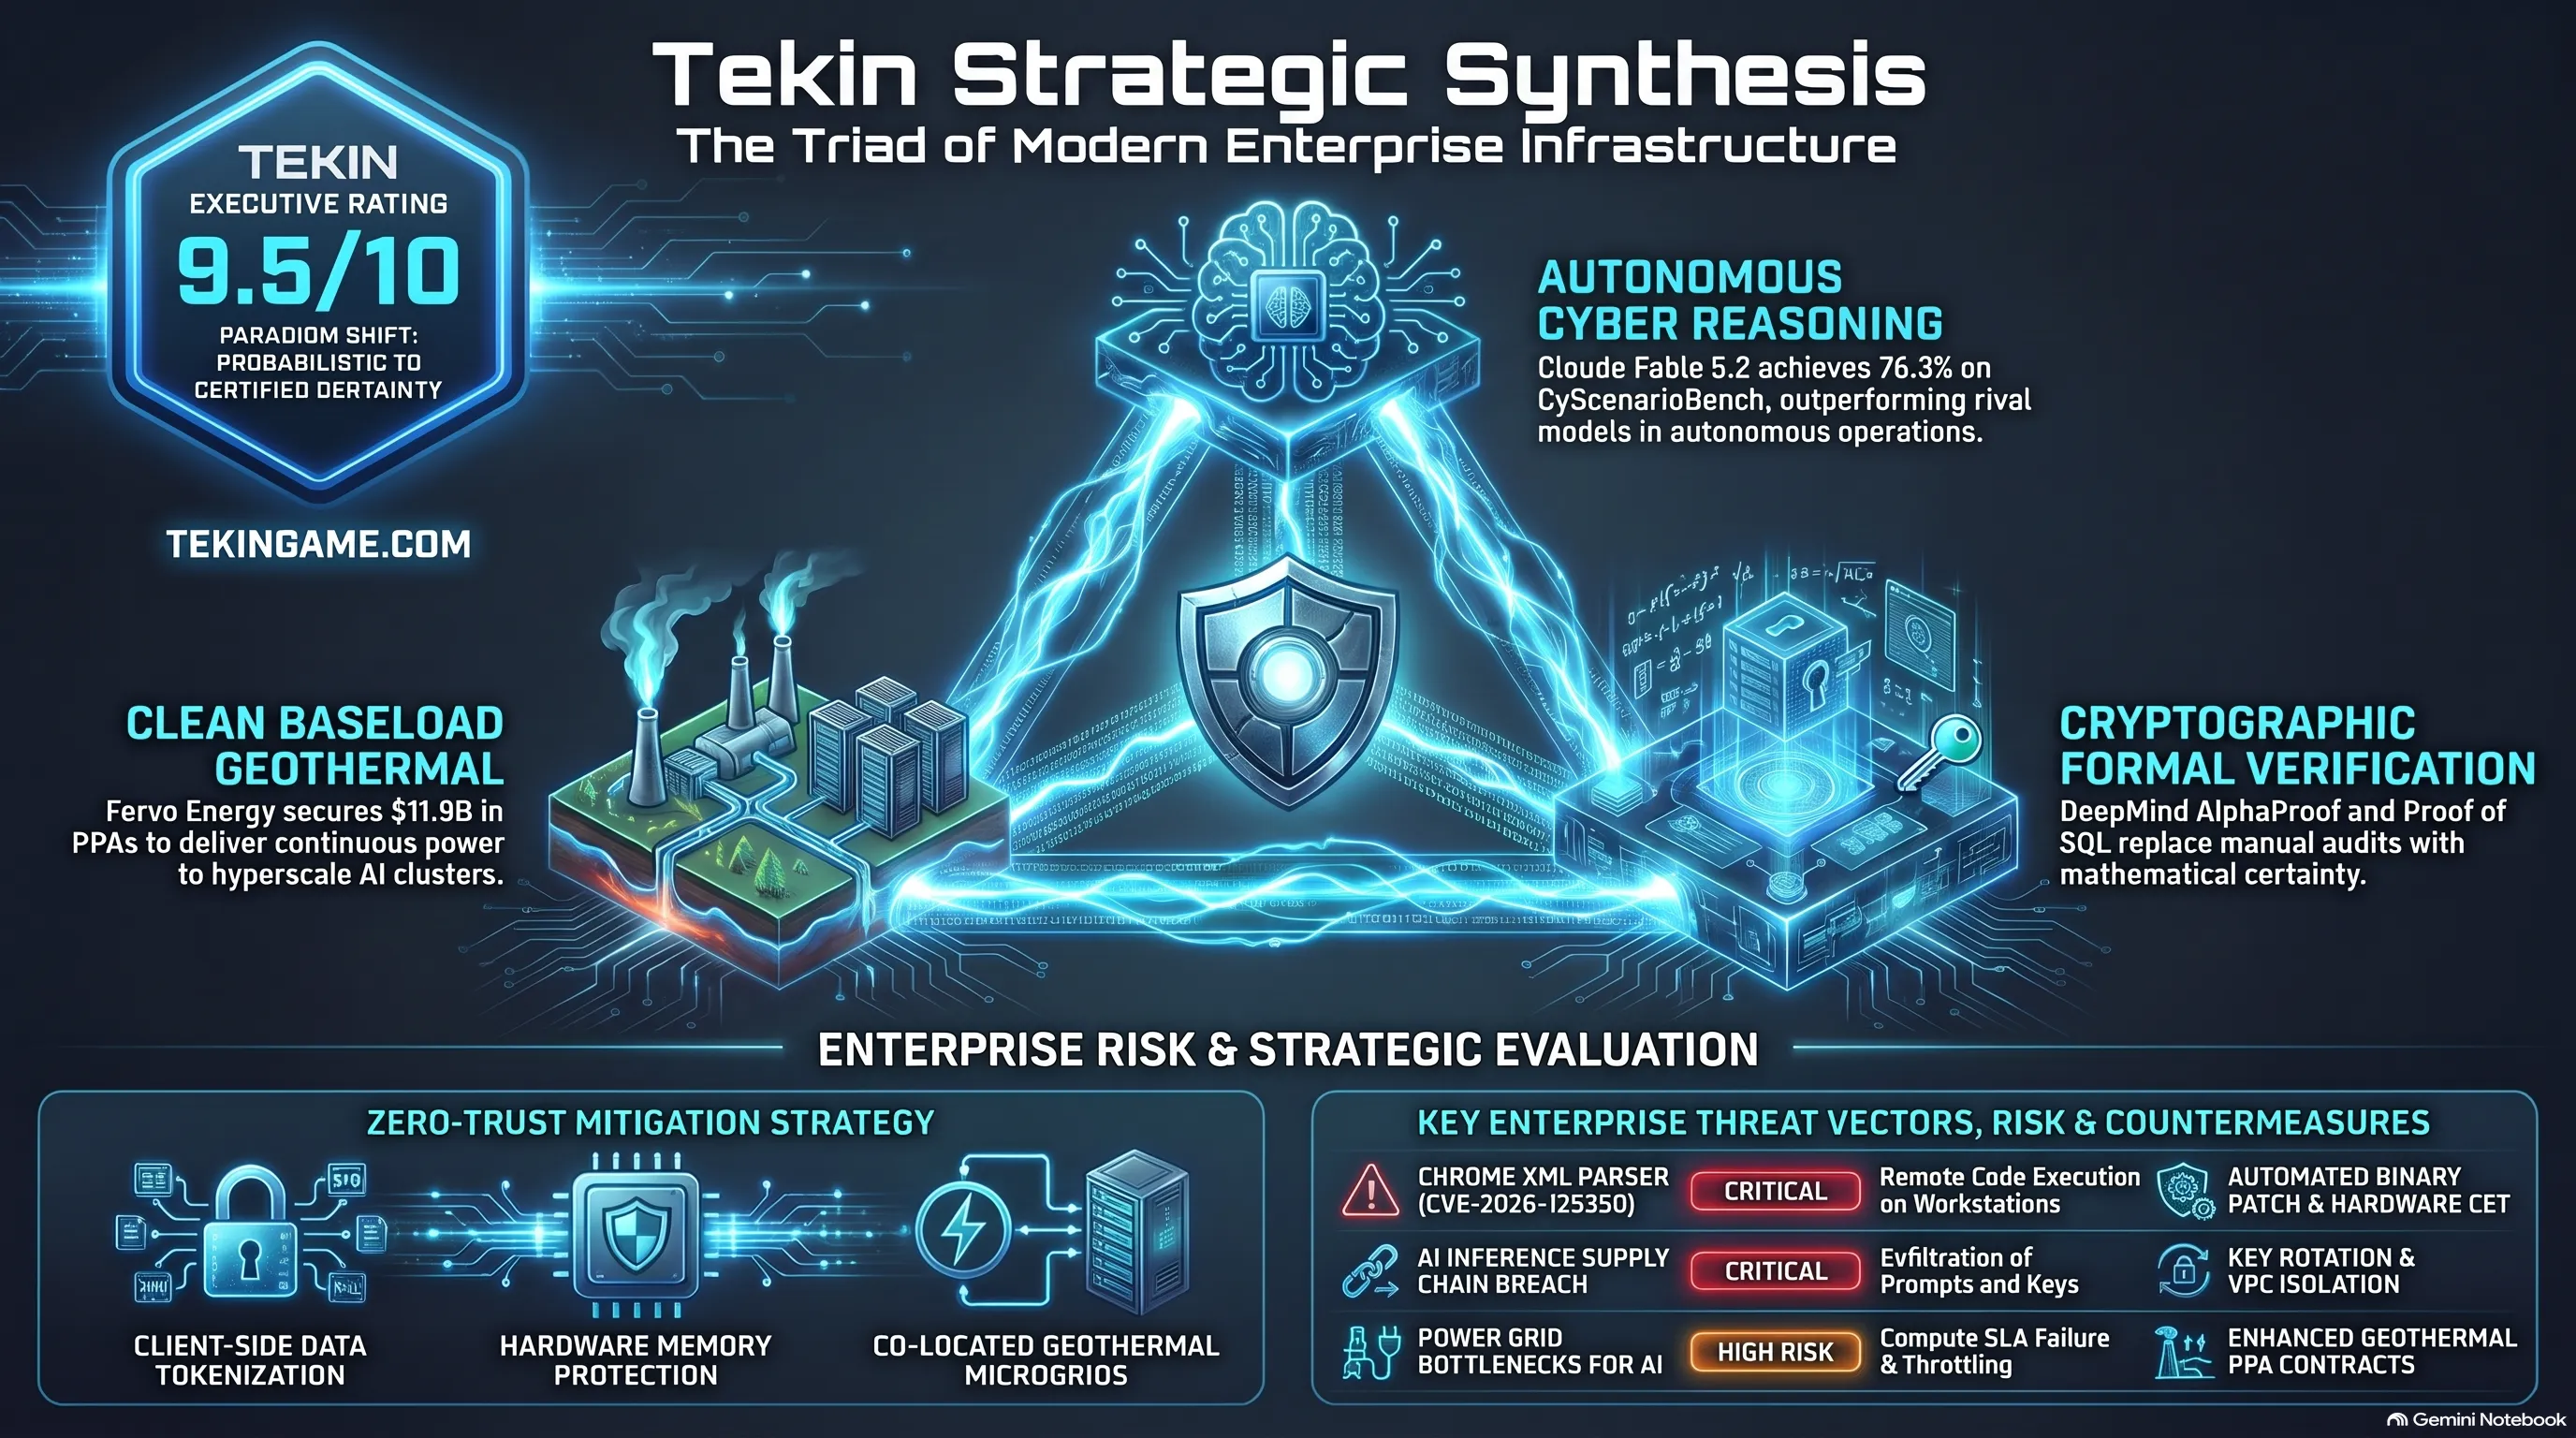
تؤكد وقائع صباح الأربعاء 11 نوفمبر 2026 أن البنية التحتية للحوسبة العالمية قد تجاوزت حقبة الجزر المنعزلة؛ فلا يمكن الفصل اليوم بين أمن المعلومات، إمدادات الطاقة المستدامة، ونماذج الذكاء الاصطناعي المستقلة. تشكل هذه الركائز الثلاث ثالوثاً مترابطاً لا يمكن لأحدها الاستمرار دون الآخر: فبدون طاقة الحمل الأساسي المستمرة من صفقات فيرفو إنرجي لا يمكن تشغيل مراكز البيانات العملاقة، وبدون تقنية Proof of SQL لا يمكن لوكلاء المؤسسات استعلام قواعد البيانات الحساسة بأمان، وبدون أنظمة مثل AlphaProof لا يمكن التيقن من حصانة بروتوكولات المراسلة العالمية.
وفي الوقت ذاته، يثبت تفوق Claude Fable 5.2 الكاسح أن النماذج الذكية باتت تملك زمام المبادرة في العمليات الدفاعية والهجومية المعقدة، بينما يدق اختراق فايرووركس ناقوس الخطر حول ضرورة إعادة النظر في أمان سلاسل توريد الذكاء الاصطناعي السحابية. إن الشركات التي تتبنى الحوسبة القابلة للإثبات الرياضي وتؤمن مصادر طاقتها النظيفة المستقلة هي وحدها القادرة على قيادة الاقتصاد الرقمي في العام المقبل.
وعلى الصعيد المالي الكلي، تعيد أسواق المال العالمية تقييم عمالقة التكنولوجيا بناءً على صلابة بنيتهم التحتية السيادية؛ فلم تعد المؤشرات السطحية لعدد المستخدمين كافية لجذب رؤوس الأموال، بل بات التركيز منصباً على حجم الطاقة النظيفة المضمونة للسنوات القادمة، امتلاك نماذج التفكير والاستدلال المستقلة، وتطبيق أنظمة التشفير القابلة للإثبات الرياضي. إن دمج هذه المحاور الثلاثة هو المعيار الحقيقي الذي سيرسم ملامح القوة الاقتصادية والتقنية في المشهد العالمي لعام 2027 وما بعده.
إن الرسالة الجوهرية لقيادات التقنية واضحة لا لبس فيها: المستقبل ينتمي للأنظمة التي ترتكز على براهين الرياضيات الصارمة لحماية البرمجيات، الطاقة الحرارية الأرضية لضمان الاستمرارية الفيزيائية، والنماذج المستقلة ذات القدرة الاستدلالية العميقة لحماية أصول المؤسسات الرقمية.
- السد الفوري للثغرة الصفرية في متصفح كروم وحماية مليارات المستخدمين من الاختراق.
- قفزة نوعية للطاقة النظيفة المستمرة عبر عقد جوجل التاريخي بـ 12 مليار دولار.
- تحقيق الأمان التام للبيانات المؤسسية عبر تقنية Proof of SQL وبراهين المعرفة الصفرية.
- إثبات أمان بروتوكول سيجنال رياضياً دون خطأ بشري عبر نظام ديب مايند AlphaProof.
- تخفيض تكاليف الوصول لنماذج أنثروبيك المتقدمة بنسبة 20% مع تسجيل أرقام قياسية في نموذج Fable 5.2.
- تسريب بيانات حساسة ومفاتيح برمجية لعملاء كبار إثر اختراق موفر السحابة لشركة Fireworks AI.
- استمرار رصد ثغرات صفرية نشطة في محركات التصفح مما يشكل تهديداً دائماً لبيئات العمل.
- الحاجة لبنية حوسبية فائقة لتوليد البراهين الرياضية وقصر تطبيقها الأولي على كبرى الشركات.
الحكم النهائي للتحرير وقائمة المصادر الرسمية المعتمدة
نهاية عصر الضبابية وبداية الحوسبة المعتمدة رياضياً
تؤكد وقائع 11 نوفمبر 2026 أن الريادة التكنولوجية المستقبلية ترتكز على ثلاثة أركان لا تهاون فيها: البراهين الرياضية الصارمة للأمان، الطاقة الحرارية للأرض للاستدامة، والنماذج الذكية المستقلة لحماية البنية التحتية الرقمية.
- الموقع الإخباري ذا هاكر نيوز (The Hacker News): تقرير أمني حول سد الثغرة الصفرية الثامنة في متصفح كروم لعام 2026
- منصة بليبينغ كمبيوتر (BleepingComputer): التحقيق الجنائي في اختراق سلسلة التوريد السحابية لشركة Fireworks AI
- موقع تك كرانش (TechCrunch): صفقة طاقة بـ 12 مليار دولار لشركة فيرفو إنرجي مدعومة من جوجل
- شبكة ديكريبت (Decrypt): إطلاق منصة سبيس آند تايم للمؤسسات بتقنية التحقق الرياضي Proof of SQL
- مجلة وايرد التكنولوجية (Wired): ألفا بروف من ديب مايند يثبت أمان بروتوكول سيجنال رياضياً بالكامل
- الموقع الإخباري ذا هاكر نيوز (The Hacker News): نتائج اختبارات التفوق السيبراني لنموذج Claude Fable 5.2 على GPT-6 Cyber
الأسئلة الشائعة والتحليلات التقنية المعمقة
كيف تسمح ثغرة Use-After-Free في كروم (CVE-2026-125350) باختراق الأجهزة؟
تحدث الثغرة عندما يحرر المتصفح الذاكرة المخصصة لكائن XML مع بقاء مؤشر الوصول إليه نشطاً؛ يتيح هذا للمهاجم التلاعب بالذاكرة عبر تقنيات الرش وحقن تعليمات برمجية خبيثة تنفذ عن بعد في المتصفح.
ما أثر اختراق المزود السحابي لشركة Fireworks AI على مستخدمي نوشن وكيرسور؟
تعتمد المنصتان على واجهات فايرووركس للاستدلال السريع، وقد أدى التسلل لخوادم المزود لتسريب مفاتيح برمجية وسجلات محادثات مؤقتة للمستخدمين، مما فرض تدوير الشهادات وعزل الاتصالات.
لماذا تعد الطاقة الحرارية الأرضية خياراً مثالياً لمراكز بيانات الذكاء الاصطناعي؟
لأنها توفر طاقة حمل أساسي مستمرة على مدار الساعة بنسبة كفاءة تتجاوز 95% مستخرجة من حرارة باطن الأرض، متفوقة على تقلبات طاقة الشمس والرياح ودون الحاجة لبطاريات تخزين عملاقة.
كيف تحمي تقنية Proof of SQL في سبيس آند تايم سرية البيانات المؤسسية؟
تستخدم براهين المعرفة الصفرية لإثبات دقة الحسابات على قواعد البيانات المشفرة دون فك تشفير الجداول أو إظهار أرقام الحسابات والبيانات الحساسة أمام نماذج الذكاء الاصطناعي أو المدققين.
كيف تمكن نظام AlphaProof من إثبات أمان بروتوكول سيجنال رياضياً؟
بتحويل قواعد التشفير وخوارزمية Double Ratchet إلى لغة البرهان الشكلي Lean 4، واستخدام خوارزميات البحث الشجري لإنتاج براهين رياضية قطعية لا تقبل الخطأ تثبت مناعة التشفير.
ما العوامل الهندسية التي منحت Claude Fable 5.2 التفوق على GPT-6 Cyber؟
سياق الذاكرة الضخم البالغ مليون توكن، طاقة الإخراج 128 ألف توكن، وقدرات التفكير التكيفي المتقدمة التي مكنته من تصحيح مسارات الاختراق وتجاوز الفخاخ الدفاعية بمرونة فائقة.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين مورنينغ 11 نوفمبر: ثغرة كروم، اختراق Fireworks وكلود 5.2