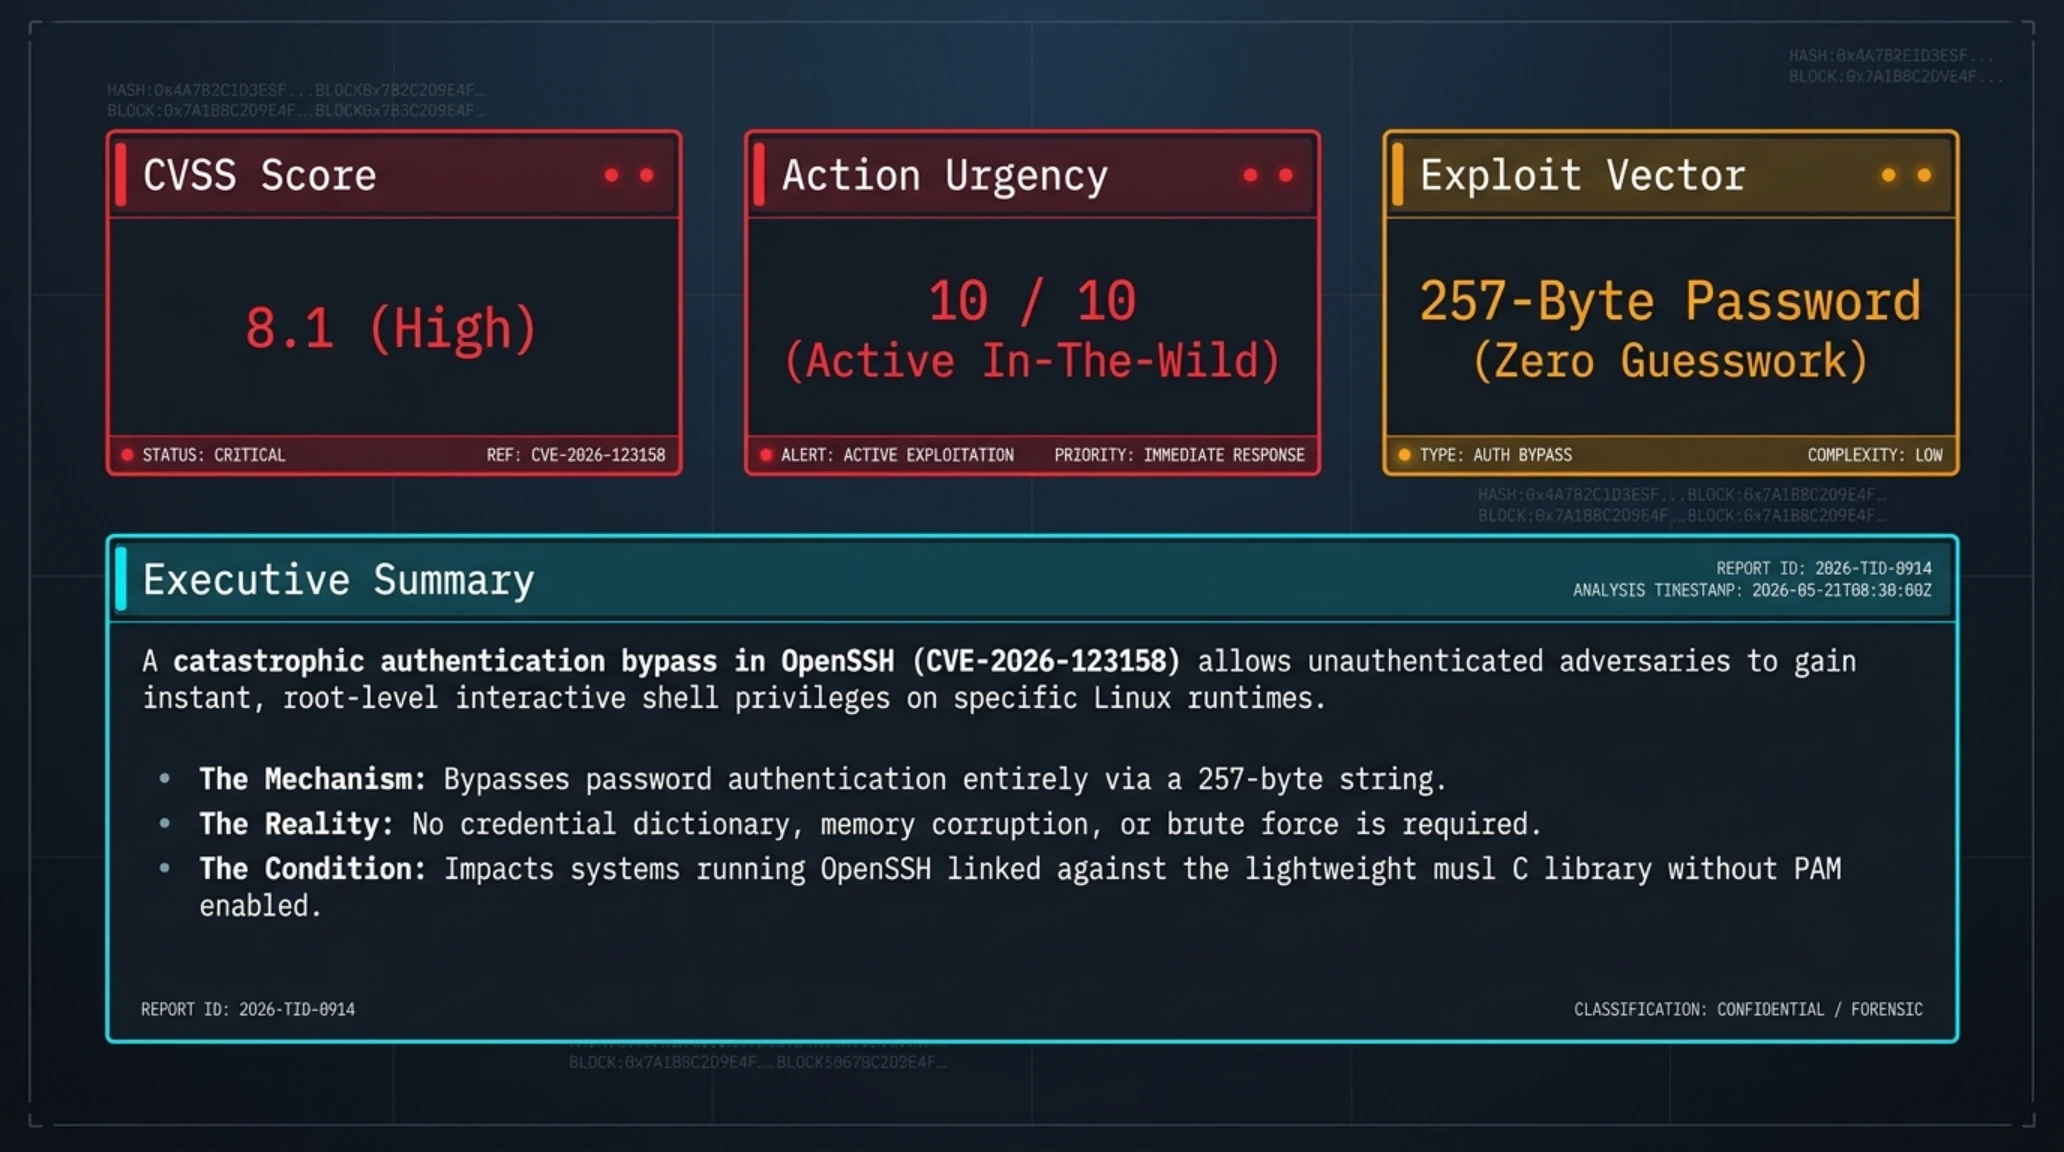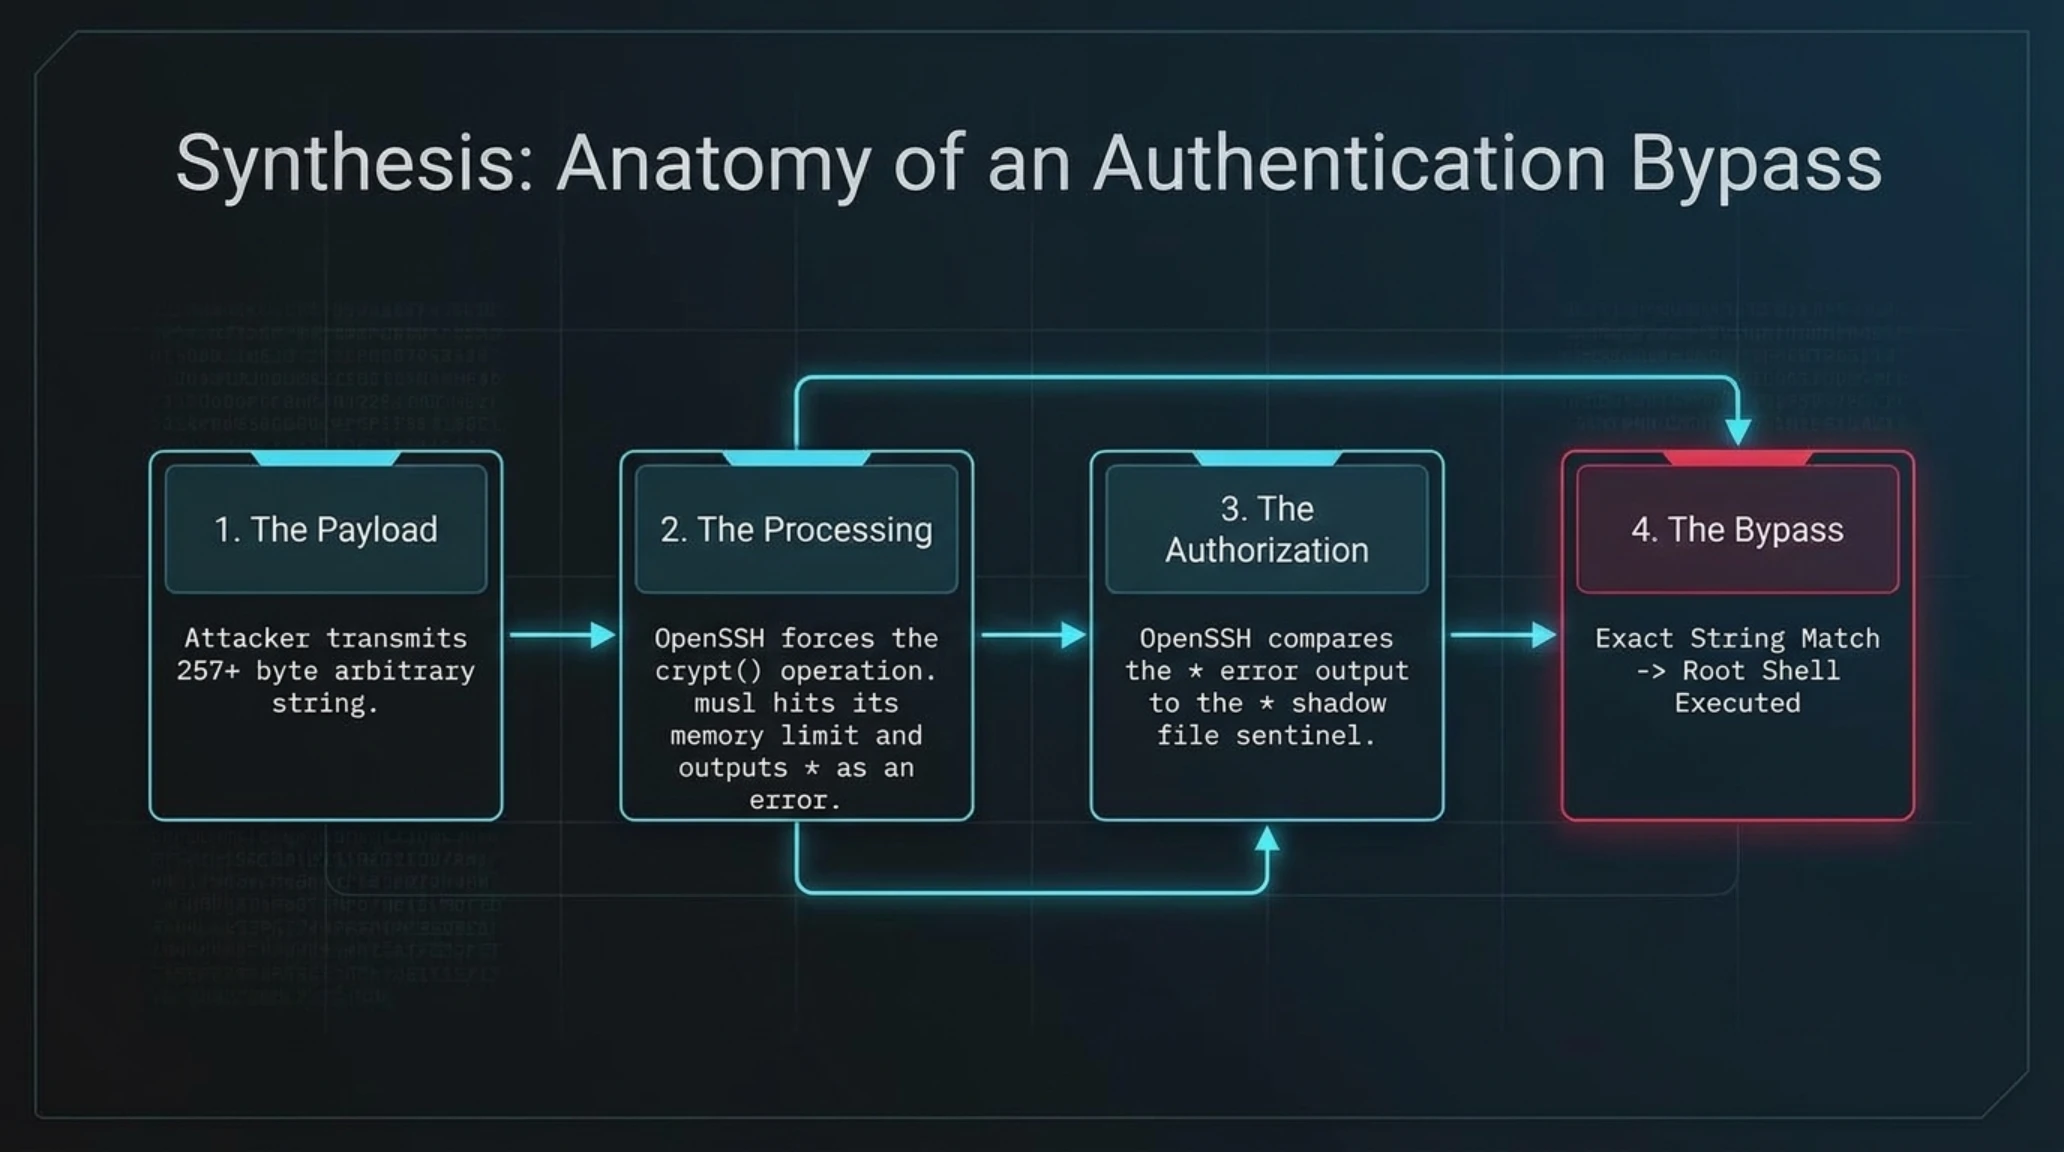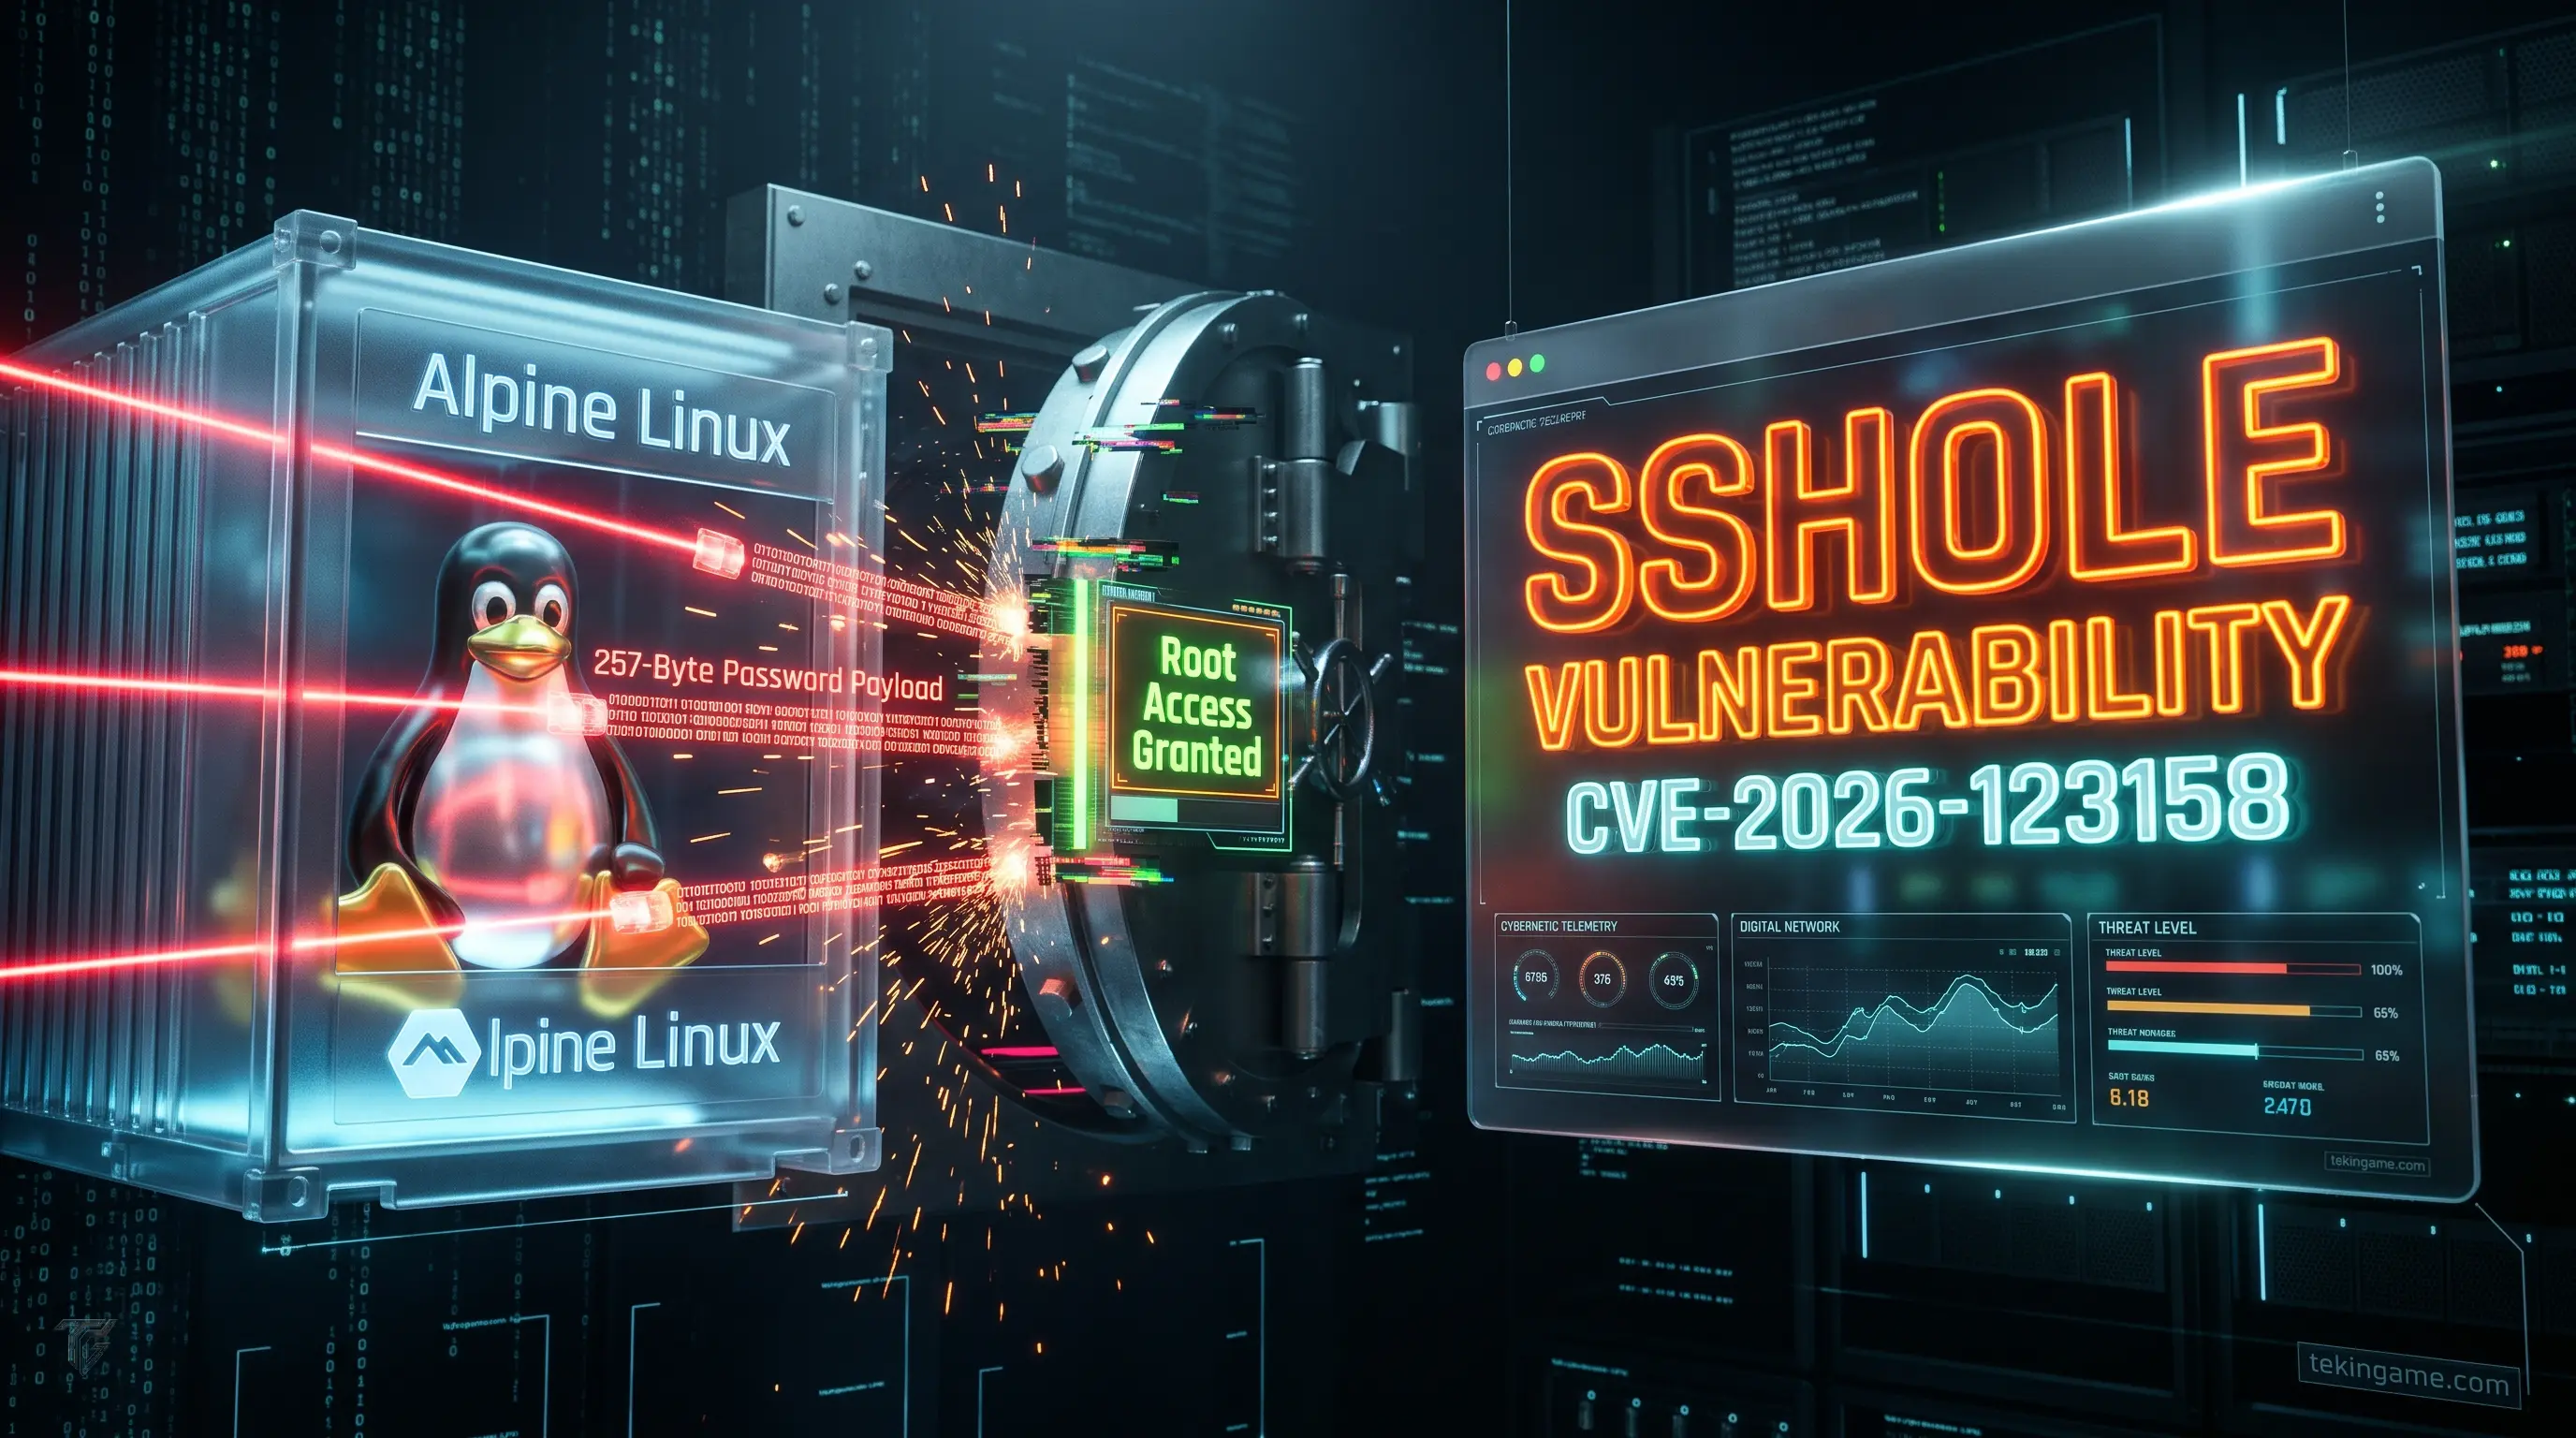
دليل دفاعي شامل لاحتواء ثغرة تجاوز المصادقة الحرجة SSHole في OpenSSH المعرفة برمز CVE-2026-123158. تصيب الثغرة أنظمة لينكس المعتمدة على مكتبة musl libc دون وحدات PAM (مثل ألبين لينكس). وتتيح للمهاجمين إرسال كلمات مرور تتجاوز 256 بايت لإثارة خطأ دالة crypt، ليتطابق خطأً مع علامة النجمة للحسابات المقفلة في ملف shadow، مما يمنح المهاجم وصولاً مباشراً بصلاحيات الجذر دون كلمة سر.
دليل تيكين // الدليل الشامل لاحتواء ثغرة SSHole الحرجة في خوادم لينكس
أثار الكشف عن ثغرة أمنية شديدة الخطورة في برمجية OpenSSH، المصنفة تحت المعرّف الدولي CVE-2026-123158 والمعروفة باسم SSHole، حالة استنفار واسعة النطاق بين مديري الأنظمة ومهندسي العمليات السحابية في جميع أنحاء العالم.
تتيح هذه الثغرة، التي وثقها الباحث الأمني أوزغون كولتيكين (Özgün Kültekin)، للمهاجمين غير المصرح لهم تجاوز بوابات المصادقة بالكامل دون الحاجة إلى معرفة كلمة المرور، مما يمكنهم من تسجيل الدخول الفوري بصلاحيات الجذر (Root) أو الحسابات المقفلة على خوادم لينكس التي تستخدم مكتبة musl C الخفيفة مع تعطيل وحدات المصادقة الإضافية (PAM).
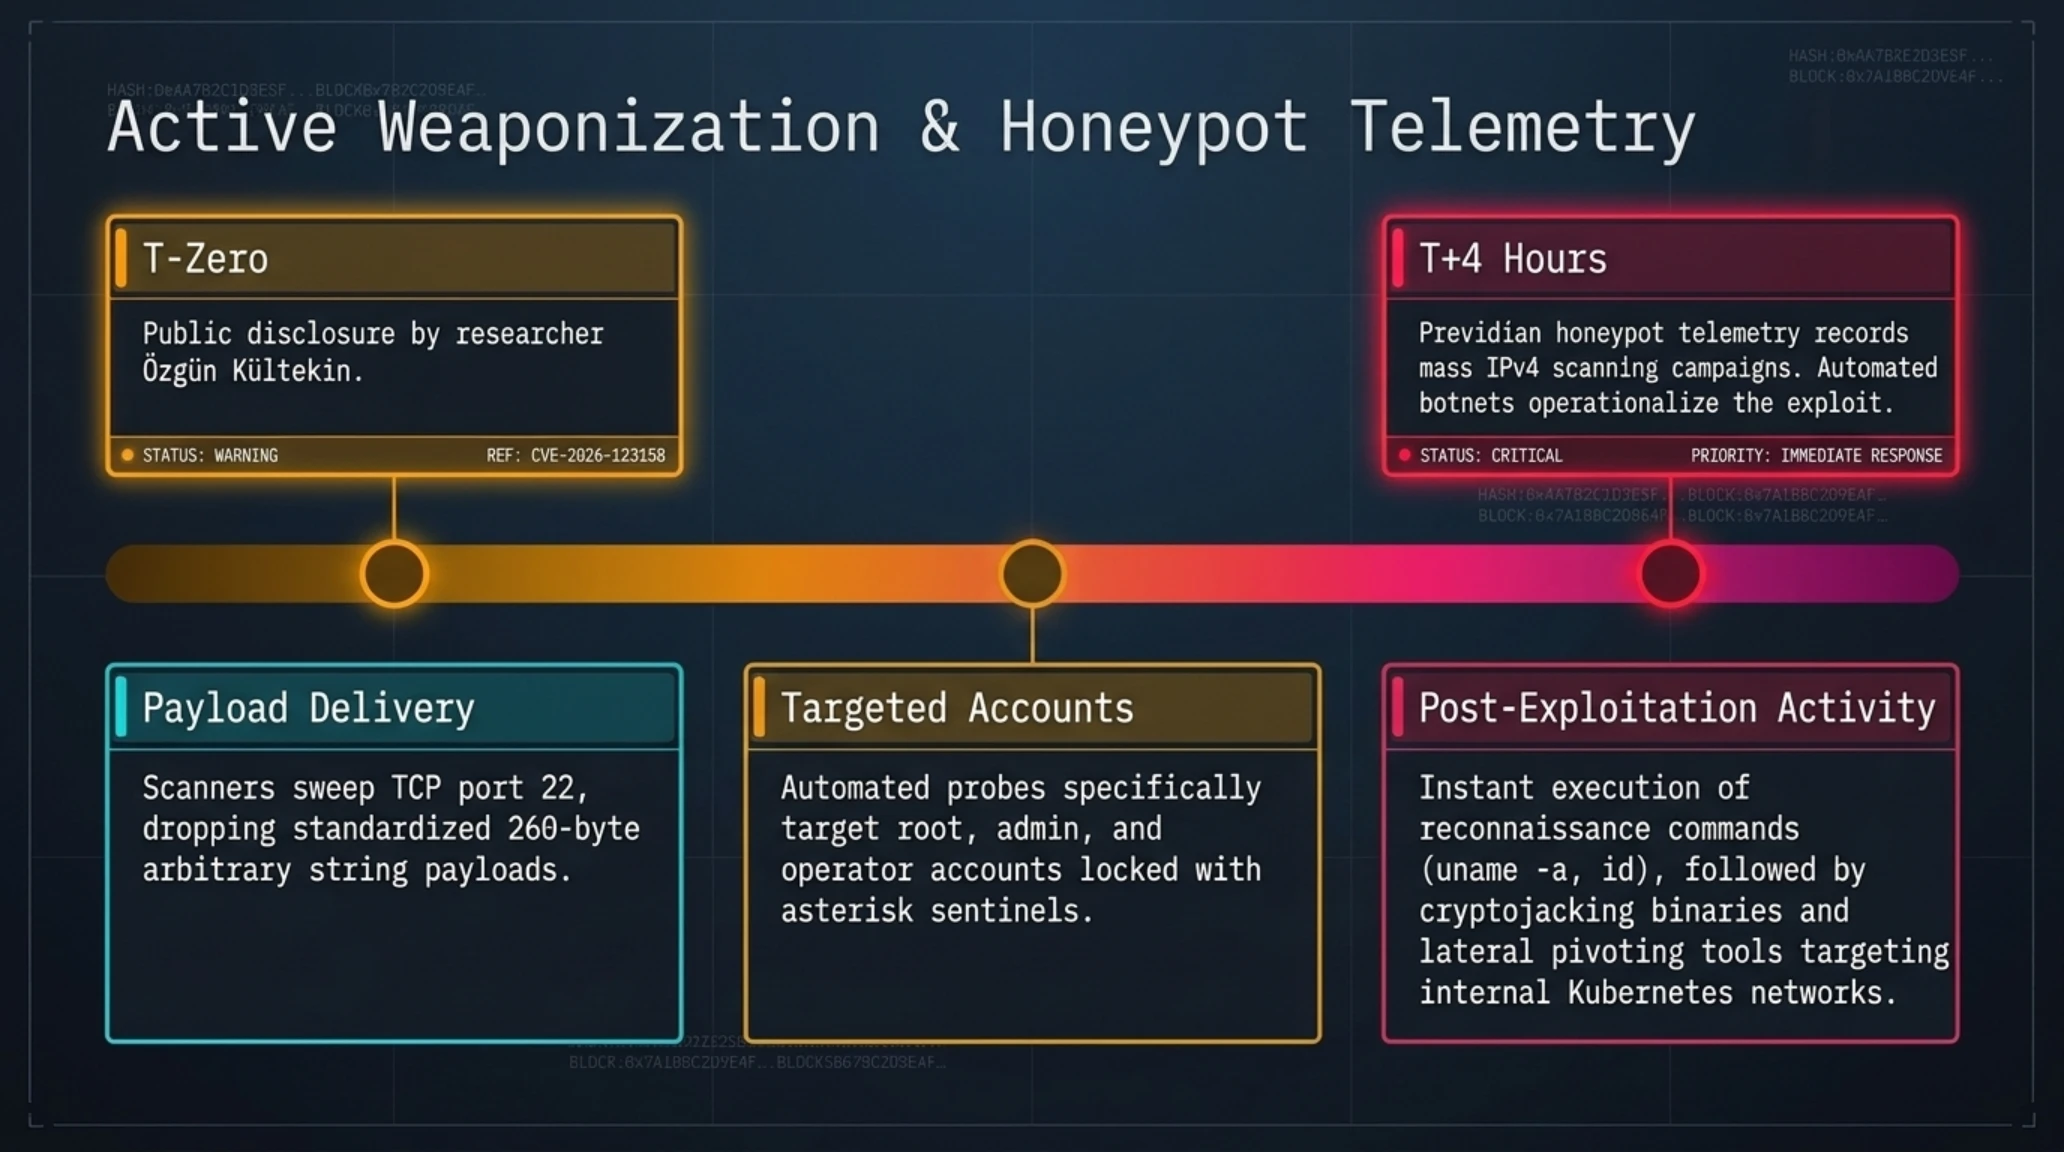
وتؤكد تقارير الرصد الميداني الصادرة عن فرق الاستجابة للطوارئ السيبرانية أن شبكات البوت نت الآلية أطلقت حملات مسح واسعة النطاق لمجال عناوين IPv4 بعد ساعات قليلة من الإفصاح عن الثغرة، وتمكنت بنجاح من الاستيلاء على خوادم تجريبية (Honeypots) في دول متعددة. يعيد هذا الحادث إلى الأذهان المخاطر البنيوية الناجمة عن تداخل طبقات المكتبات الأساسية، وهو ما يتماشى تماماً مع الدروس التي استخلصناها في تحقيقاتنا الجنائية حول تشريح اختراق تشيناليسيس وتقرير تشريح ثغرة ThisBash في تطبيق كلاود لسطح المكتب.
الرؤية الاستراتيجية // 6 محاور جوهرية في مواجهة ثغرة SSHole
يتجاوز تأثير ثغرة SSHole نطاق الأخطاء البرمجية العادية، إذ إنه يقوض فرضية دفاعية اعتبرها مهندسو البنية التحتية لسنوات معياراً أمنياً راسخاً: وهي أن الحساب الخالي من كلمة مرور والمحصور بالدخول عبر المفاتيح المشفرة (SSH Key) محصن تماماً ضد هجمات التحقق. وقد أثبتت هذه الثغرة بطلان تلك الفرضية.
يوضح الصندوق التالي أبعاد الخطورة الهندسية لهذا الانهيار المفاجئ في بوابات الوصول:
أبعاد الأهمية الاستراتيجية // لماذا تغير ثغرة SSHole قواعد أمن خوادم لينكس؟
رؤية تيكين الهندسية: تمثل ثغرة SSHole مأساة برمجية كلاسيكية ناتجة عن التفاعل غير المتوقع بين ترقيع دفاعي لمنع التسريب الزمني ومكتبة musl المصغرة، مما قاد لأبسط وأخطر آليات تجاوز التحقق في تاريخ أنظمة لينكس الحديثة.
يساعد تفنيد الشائعات المغلوطة المتداولة بين المطورين في توجيه الجهود نحو الأنظمة المتضررة فعلياً دون هدر الموارد:
التدقيق الفني الاستخباراتي // شائعات الإعلام في مواجهة الحقائق الموثقة
| الشائعات الإعلامية الشائعة | الحقيقة الفنية وتقييم الأمن السيبراني |
|---|---|
| كافة خوادم أوبونتو ودبيان وريد هات مصابة بالثغرة | غير صحيح؛ الأنظمة المعتمدة على مكتبة glibc أو التي تفعل وحدات PAM محصنة تماماً. |
| يستطيع المهاجم اختراق الحسابات المحمية بكلمات مرور قوية | غير صحيح؛ الثغرة تعمل حصرياً على الحسابات الخالية من كلمات المرور والتي تضع علامة نجمة (*) في ملف shadow. |
| تغيير المنفذ الافتراضي 22 كافٍ لحماية الخادم تماماً | غير صحيح؛ تغيير المنفذ يضلل الماسحات البدائية فقط، ولا يمنع الاختراق عند العثور على المنفذ الجديد. |
| الحاويات المعزولة داخل الشبكات الداخلية آمنة من الهجوم | غير صحيح؛ يمكن للمهاجم استغلال الثغرة للتحرك الجانبي (Lateral Movement) فور نفاذه للشبكة الداخلية. |
توضح شهادة مكتشف الثغرة خطورة التداخل البرمجي بين الأنظمة المستقلة:
ننتقل الآن إلى تفكيك المحاور السبعة الشاملة لهذا الدليل العملي لحماية الخوادم.
المحور 01: ماهية أزمة SSHole؛ تصدع بروتوكول الاتصال الأكثر موثوقية في خوادم لينكس
يعد بروتوكول SSH الركيزة الأساسية للإدارة الآمنة للخوادم عن بُعد منذ أكثر من خمسة وعشرين عاماً. ومن اللوحات المصغرة إلى مراكز البيانات العملاقة في كبرى الشركات السحابية، يضع مهندسو النظم ثقتهم الكاملة في حصانة خادم OpenSSH، مما جعل اكتشاف خلل في منطق المصادقة الخاص به صدمة غير مسبوقة لقطاع تكنولوجيا المعلومات.
وقد دفعت هذه الثقة العديد من مديري البنية التحتية إلى ترك المنفذ 22 متاحاً للشبكة العامة دون عزله خلف شبكات خاصة افتراضية (VPN) أو بوابات انعدام الثقة (ZTNA). وفي هذه البيئات المكشوفة، فإن ظهور ثغرة بمستوى خطورة 8.1 يعني تعرض الخادم للسيطرة في غضون دقائق من رصده عبر الماسحات التلقائية.
بدأت الأزمة باكتشاف تعارض منطقي في طريقة معالجة التشفير عند ربط OpenSSH بمكتبة musl الخفيفة. ونظراً لحجمها فائق الصغر واستهلاكها المتدني للذاكرة، أصبحت هذه المكتبة الخيار الافتراضي لتوزيعة ألبين لينكس (Alpine Linux)، وهي التوزيعة التي تعتمد عليها الحاويات البرمجية لملايين الخدمات السحابية حول العالم.
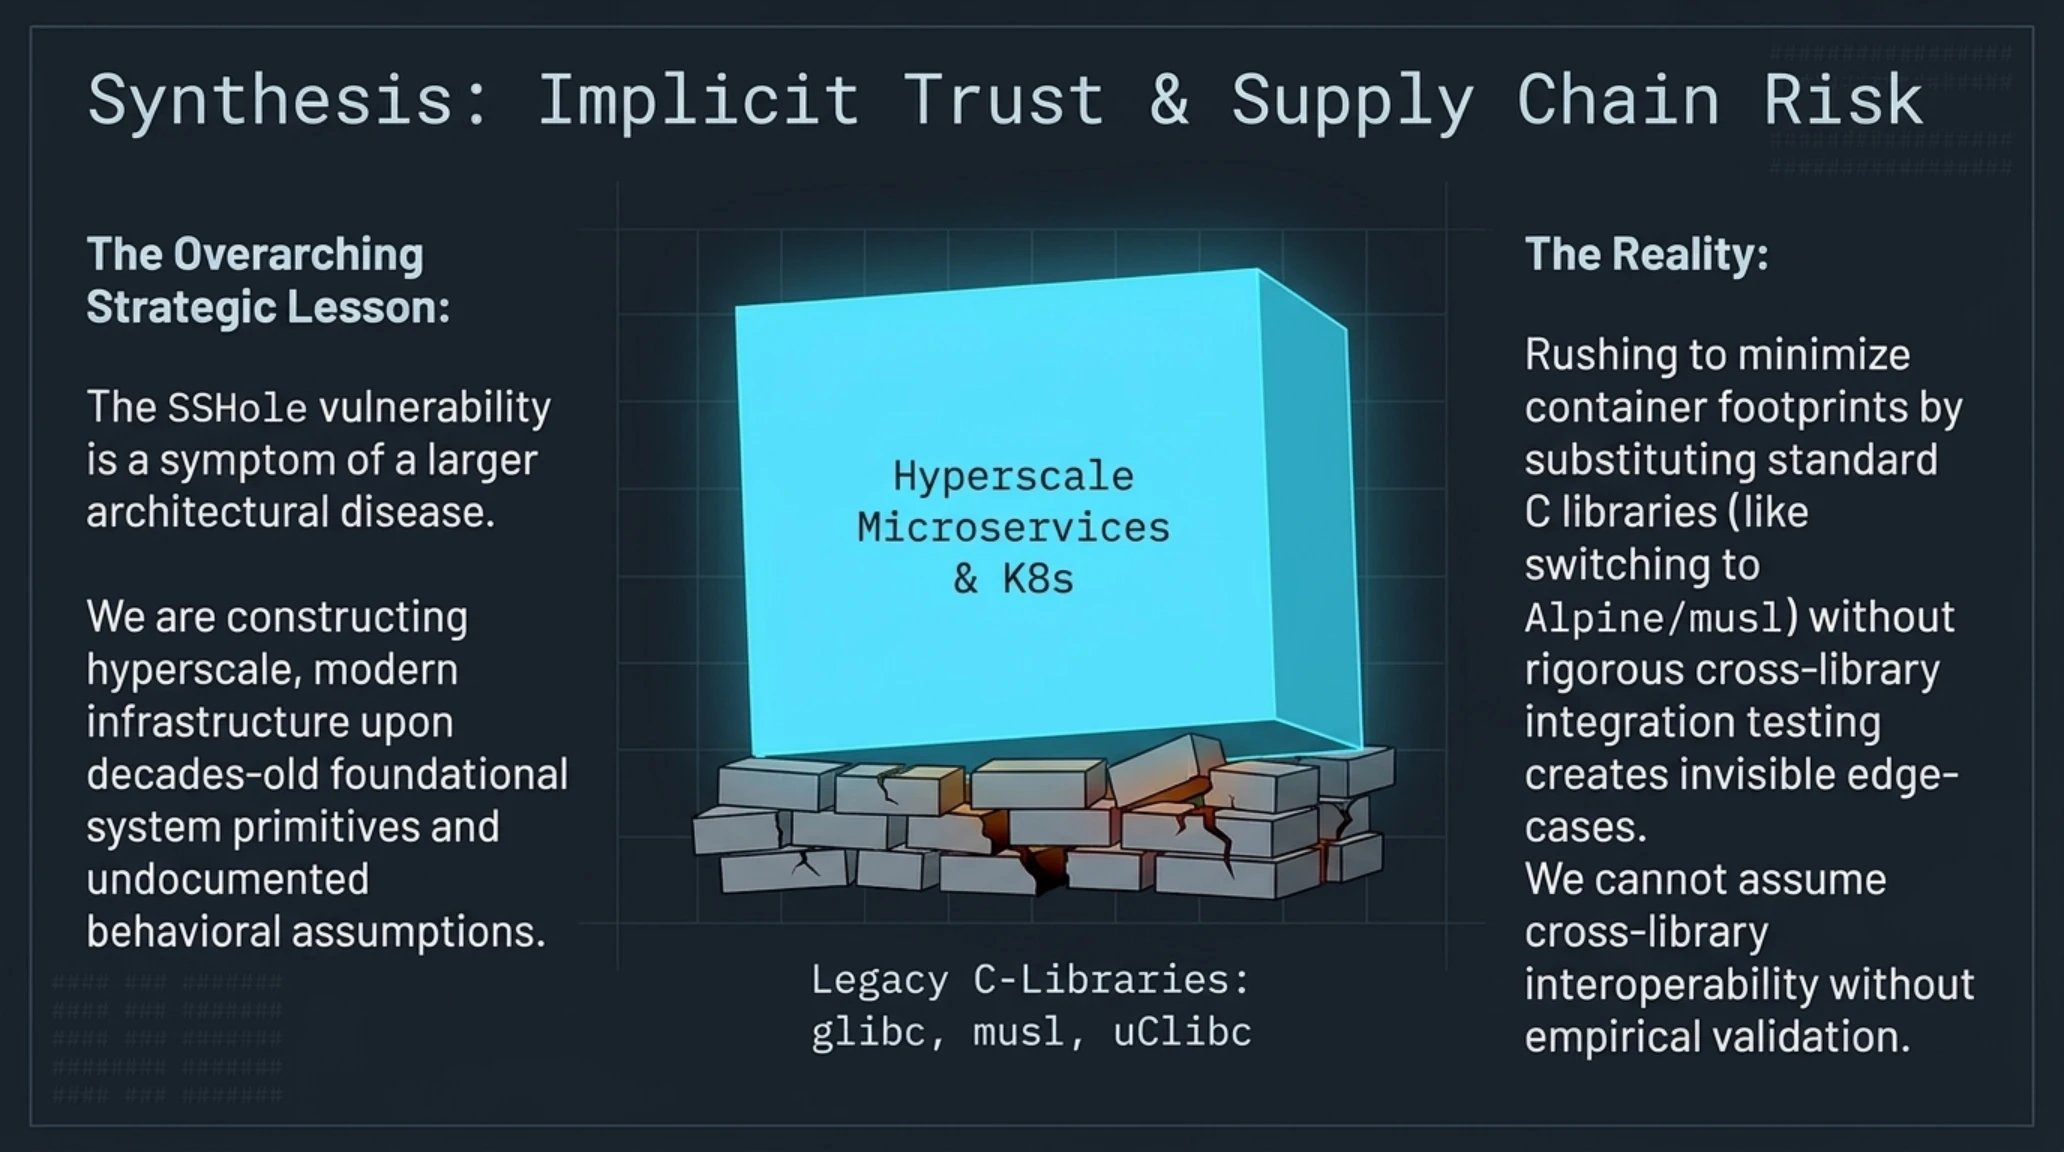
يسعى مهندسو الحاويات دائماً للاعتماد على ألبين لتقليص حجم صور دوكر وتسريع نشر التطبيقات، غير أن محاولات التقليص البرمجي المفرطة في مكتبات النظام قد تقود إلى سلوكيات غير متوقعة تهدم منظومة الأمان عند التقائها مع خدمات التشغيل الأساسية.
إن فلسفة التصميم في الحاويات المصغرة كانت تفترض دائماً أن تقليص مساحة السطح البرمجي يؤدي تلقائياً إلى خفض احتمالات الاختراق، ولكن واقعة SSHole أثبتت أن استبدال المكونات القياسية مثل مكتبة glibc بمكتبات خفيفة قد يغير طريقة معالجة الأخطاء بصورة غير موثقة، مما يخلق ثغرات مروعة في أشد الخدمات حساسية.
وعندما يتصل المهاجم بالمنفذ 22 على خادم مصاب، لا تعتمد عملية الاختراق على كسر خوارزميات التشفير أو استغلال فيض الذاكرة المؤقتة (Buffer Overflow)، بل تنجح عبر خطأ منطقي محض؛ حيث تكفي شفرة بايثون من سطر واحد لإرسال مدخلات خاصة والحصول على جلسة تحكم كاملة بصلاحيات الجذر.
المحور 02: التشريح البرمجي والرياضي للخلل؛ كيف قادت علامة النجمة (*) في مكتبة musl لكارثة؟
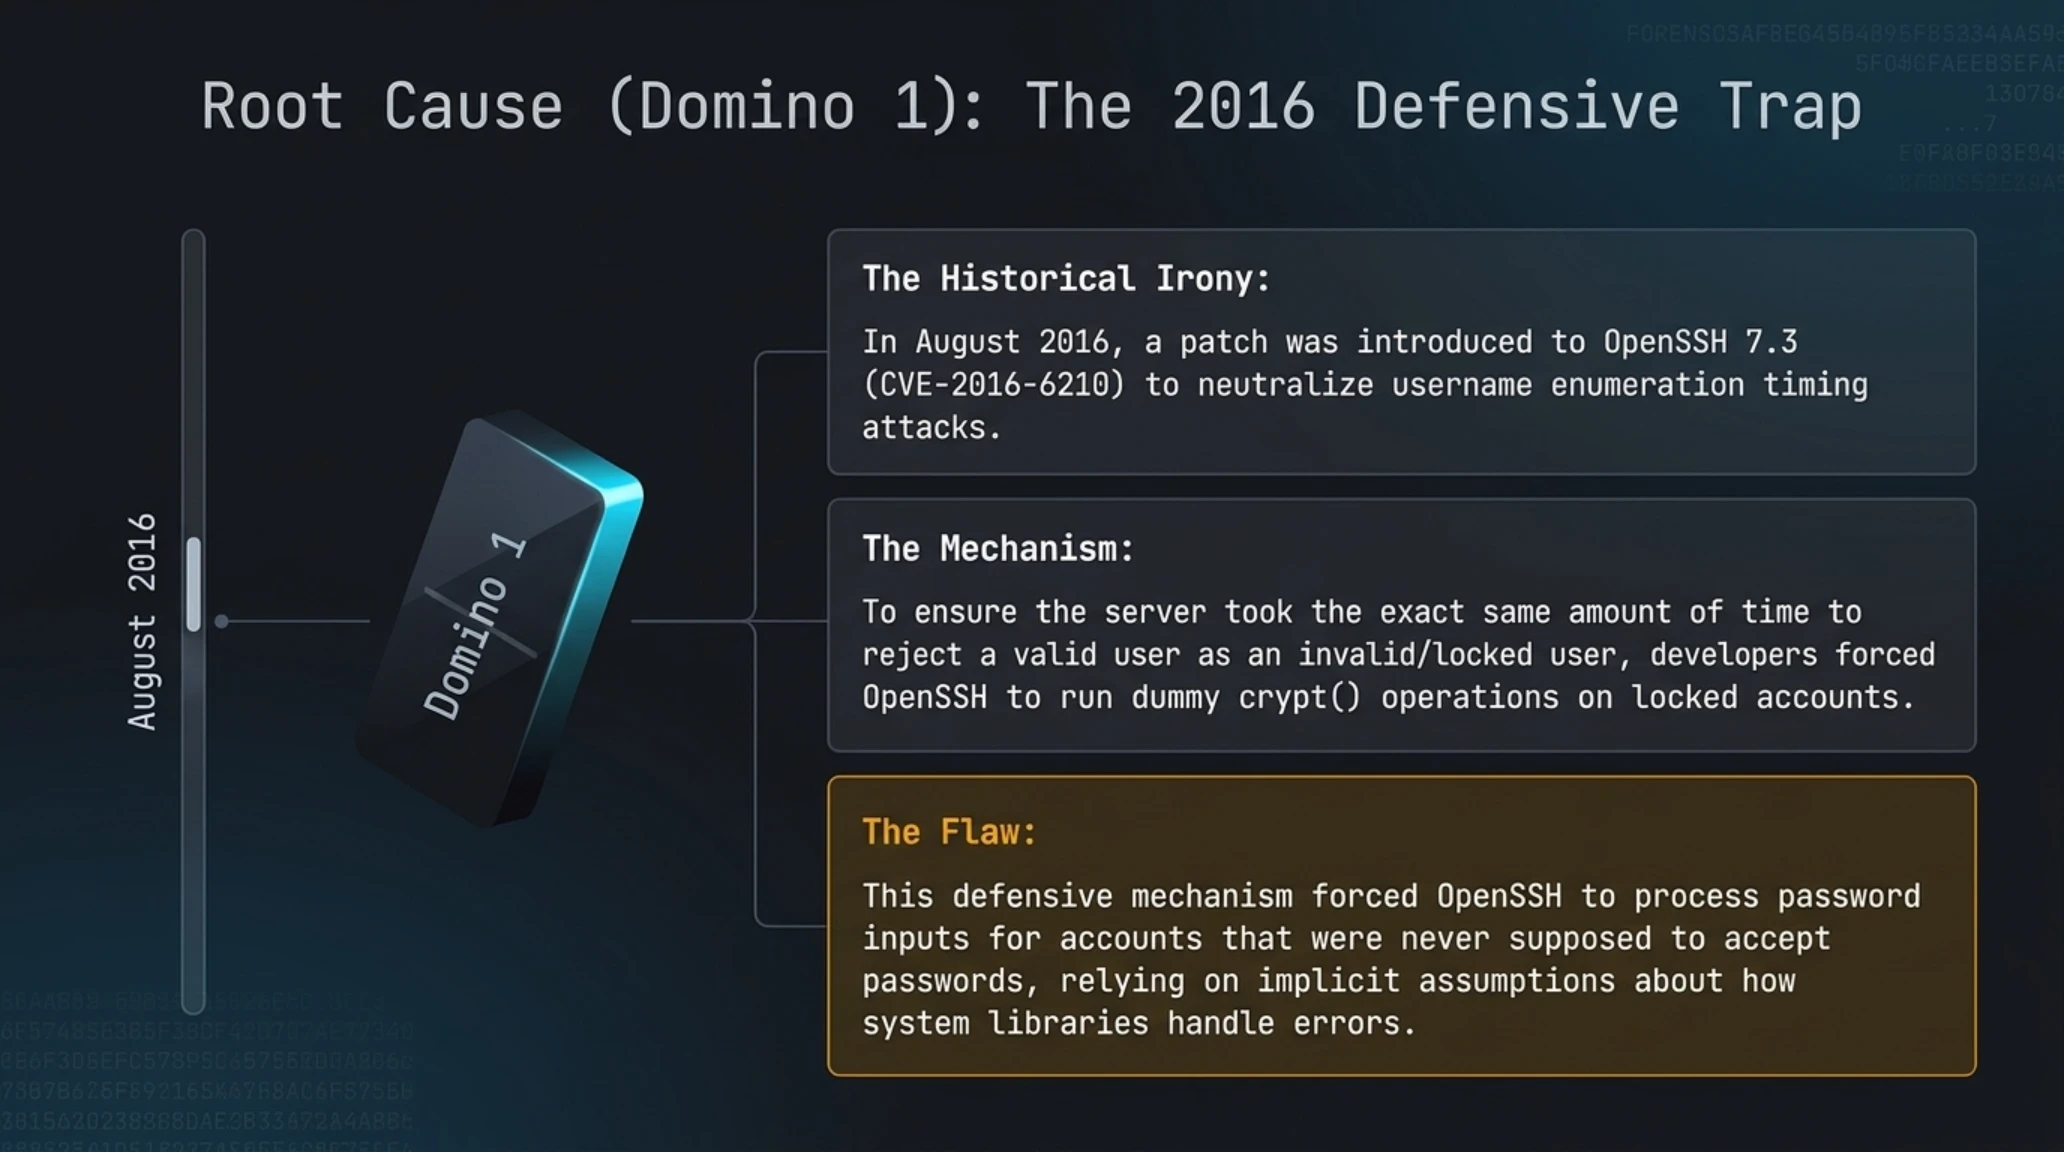
لفهم الآلية الهندسية لهذه الثغرة، يجب تحليل الشفرات المصدرية المكتوبة بلغة C في مشروعي OpenSSH وmusl libc. تعود القصة إلى ترقيع أمني طُبق في عام 2016 ضمن إصدار OpenSSH 7.3 لمعالجة الثغرة CVE-2016-6210، حيث كان وقت الرد على طلبات تسجيل الدخول للحسابات غير الموجودة أسرع من الحسابات الحقيقية، مما ساعد المهاجمين على استكشاف أسماء المستخدمين عبر قياس الفوارق الزمنية.
ولسد هذه الثغرة، وضع مطورو OpenSSH منطقاً برمجياً في ملف `auth-passwd.c` يقضي باستدعاء دالة التشفير `crypt()` حتى لو كان الحساب مقفلاً أو غير موجود، لضمان استهلاك نفس المدة الزمنية في الحالتين. غير أن هذا المنطق اعتمد على افتراضات خاطئة بشأن مخرجات أخطاء مكتبات النظام.
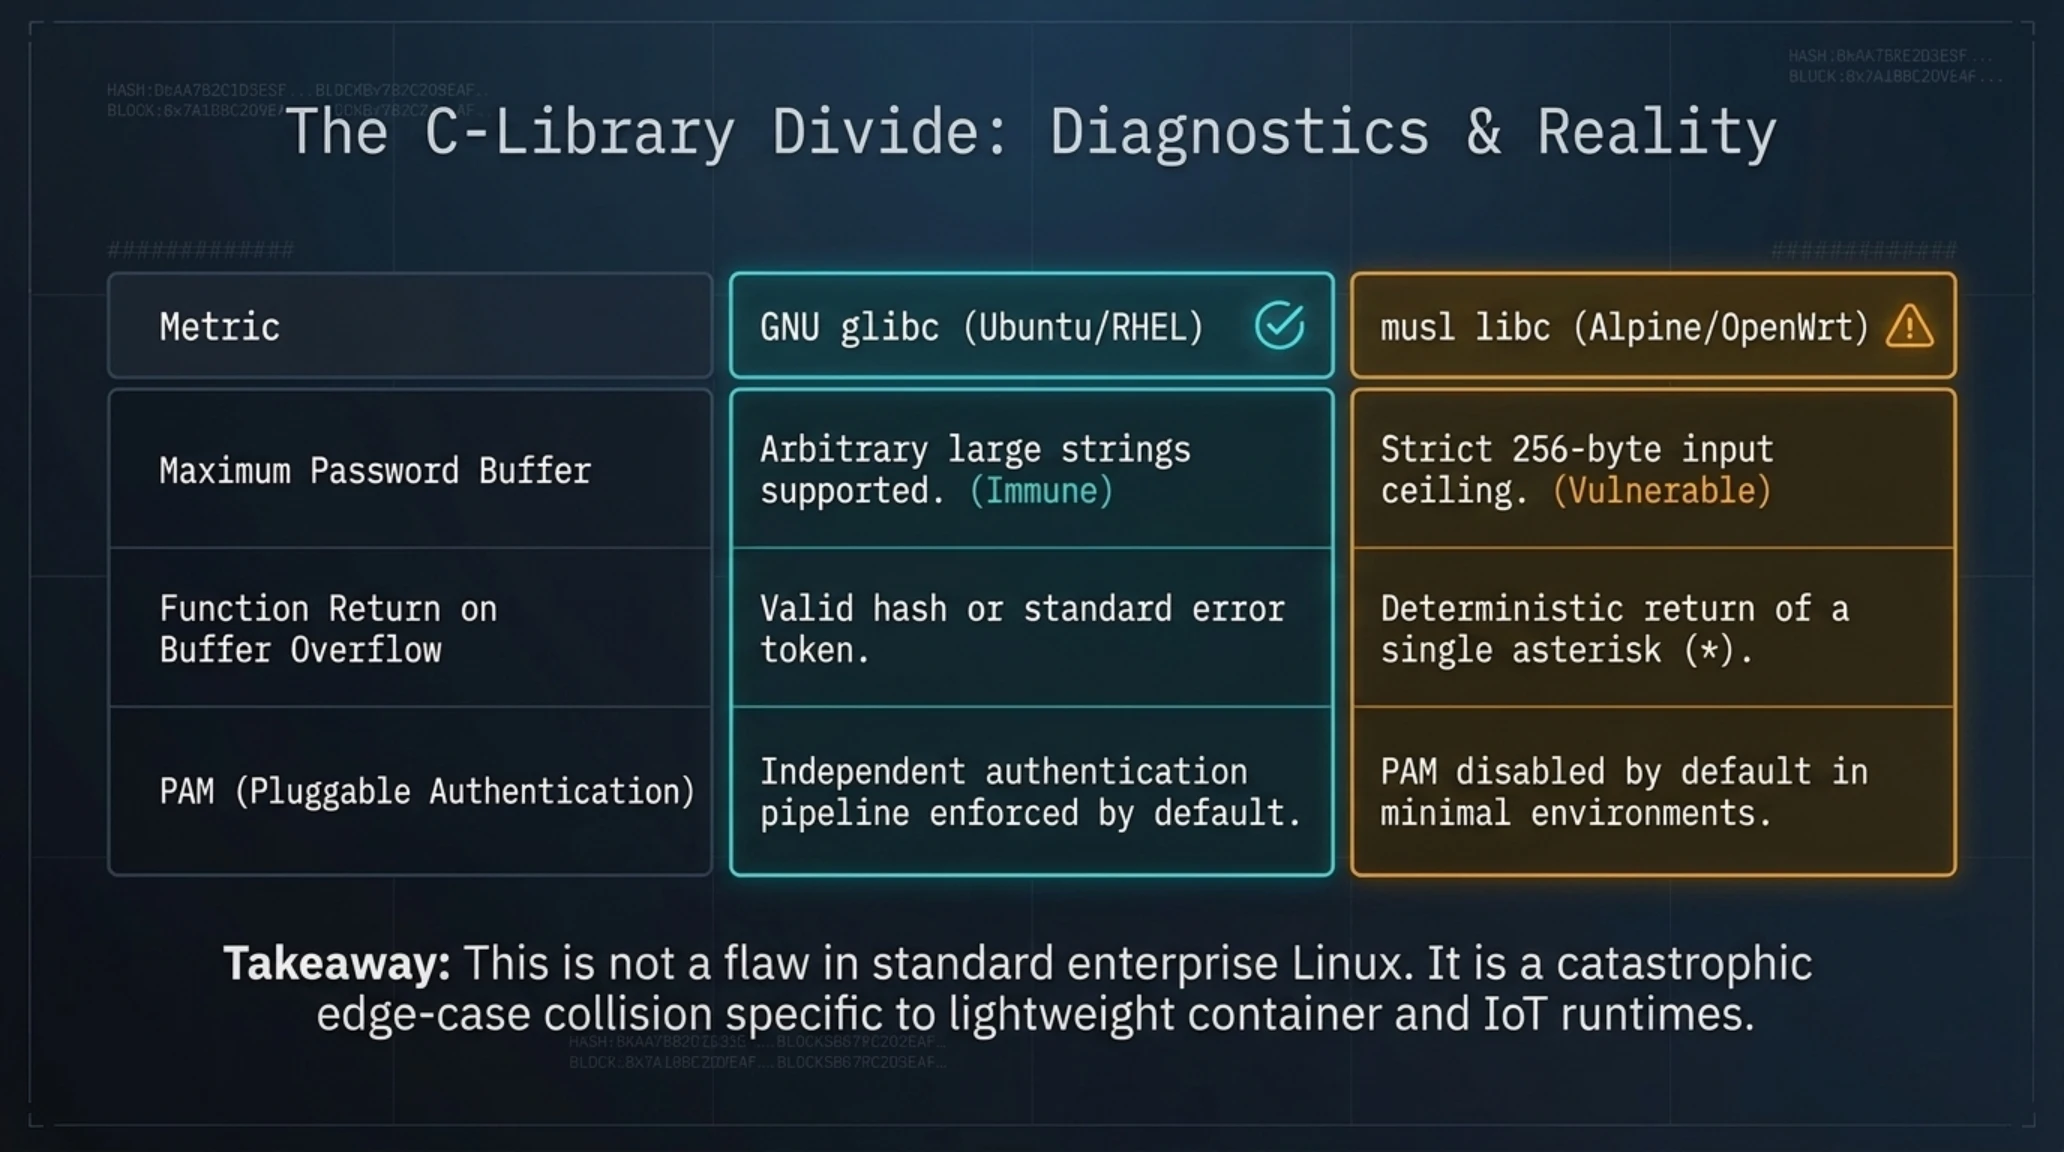
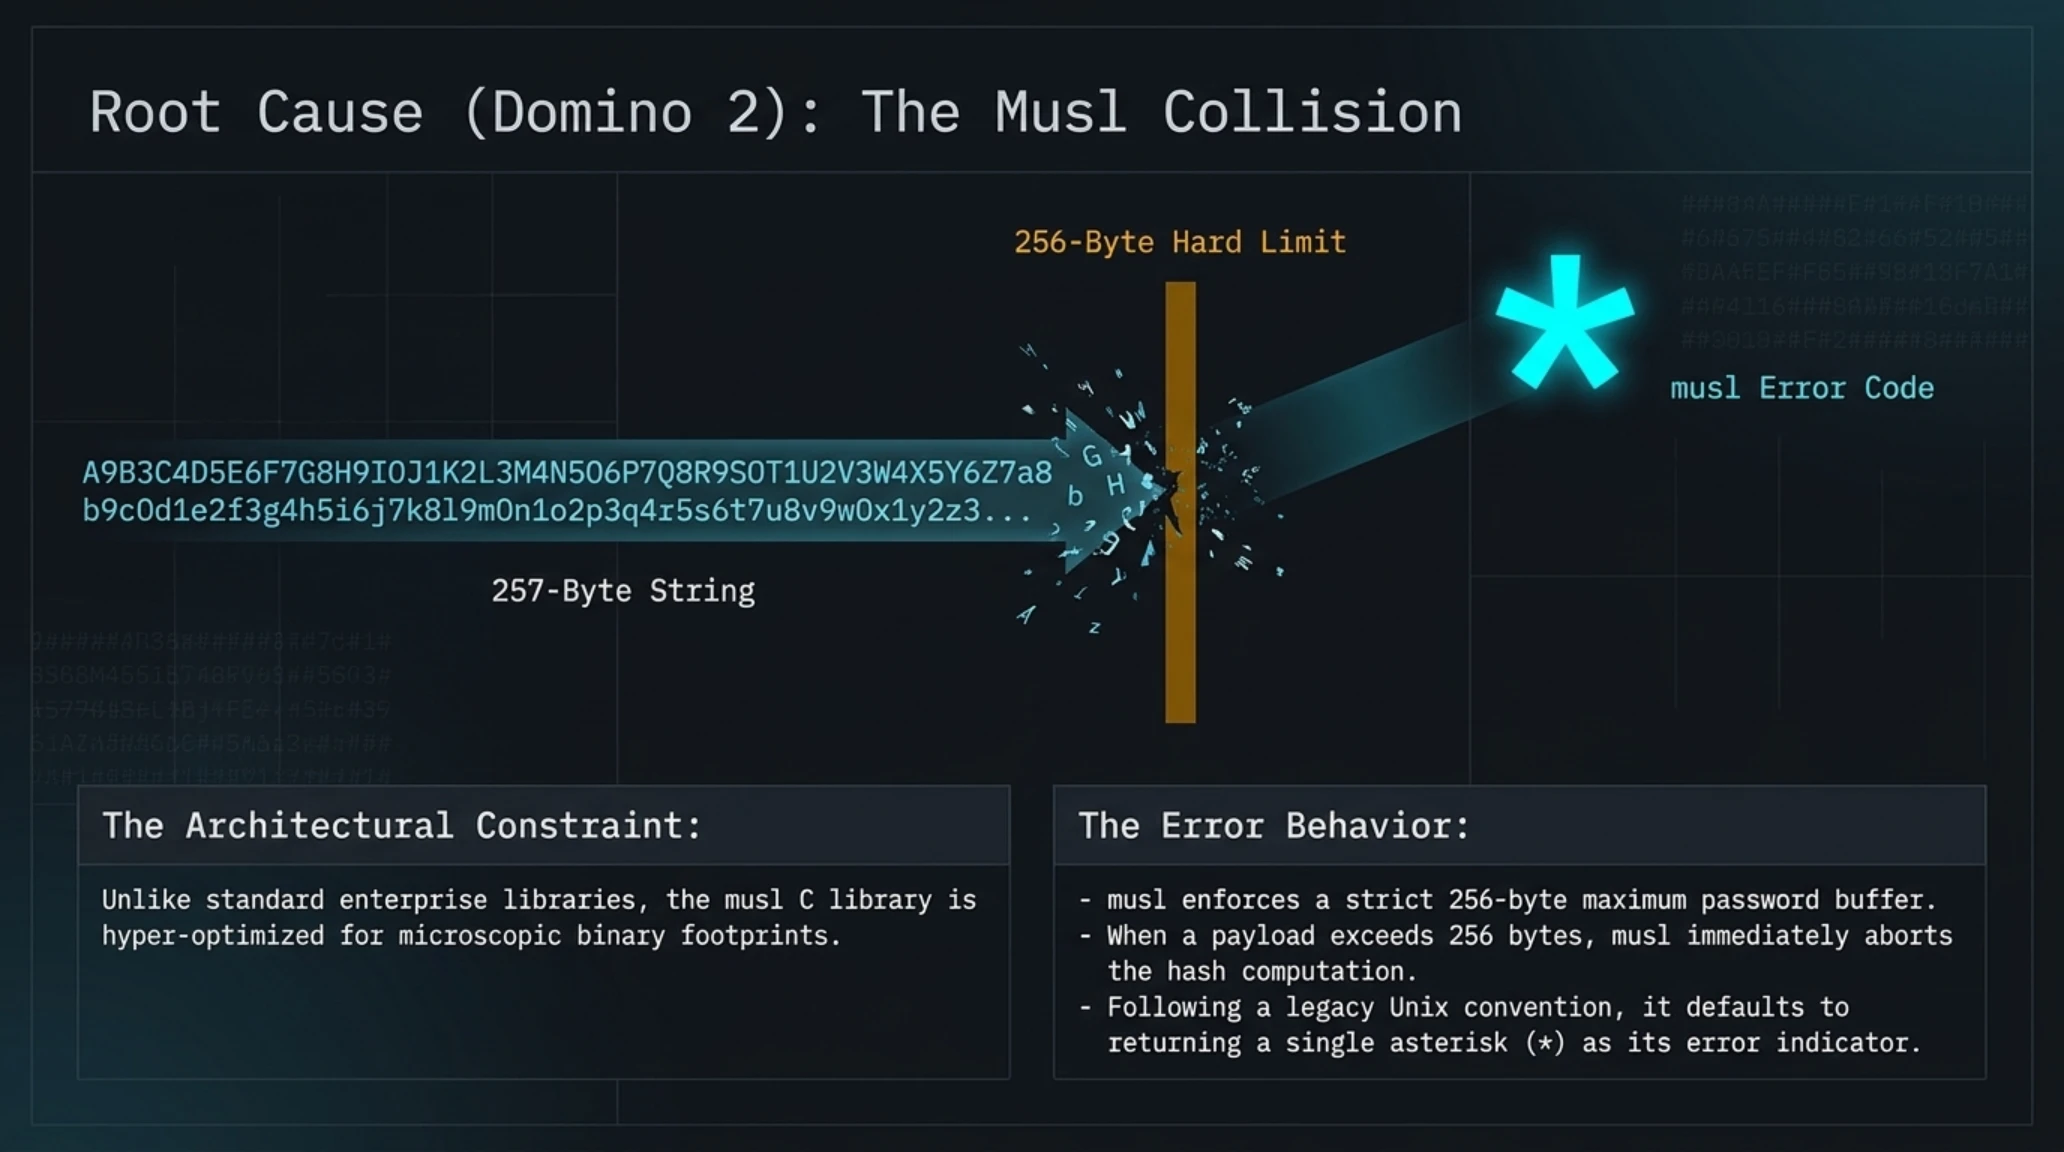
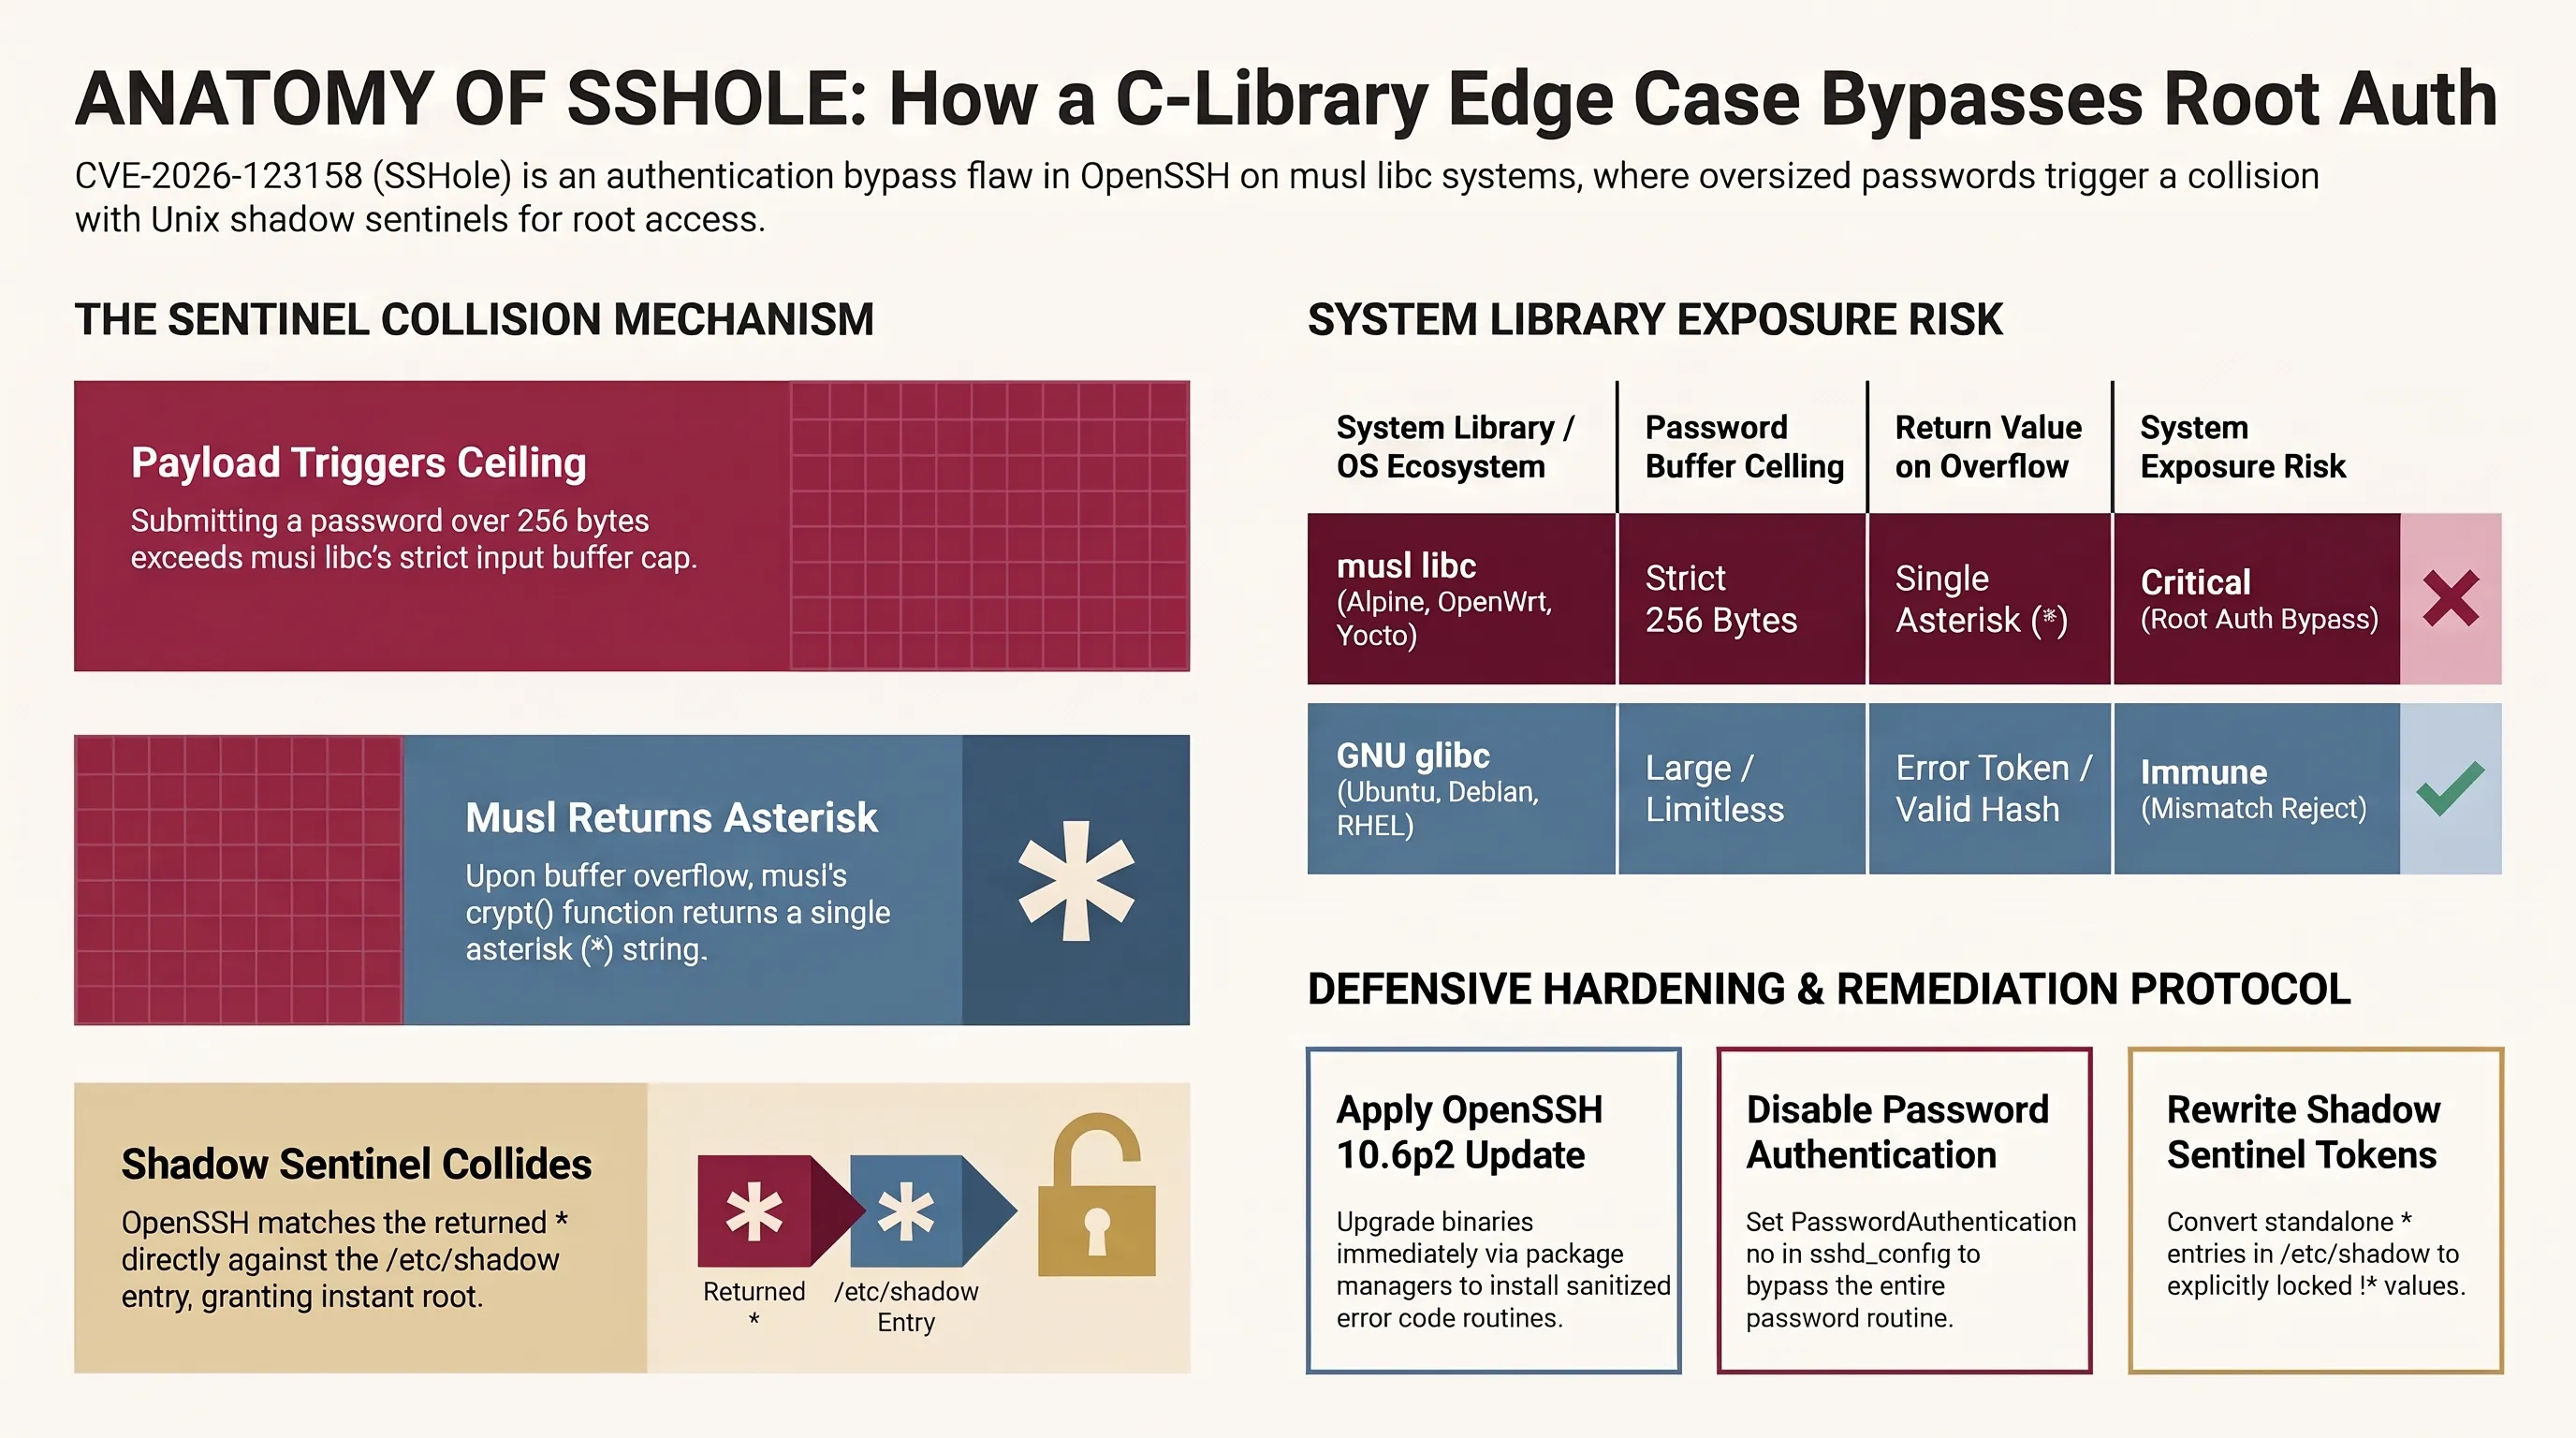
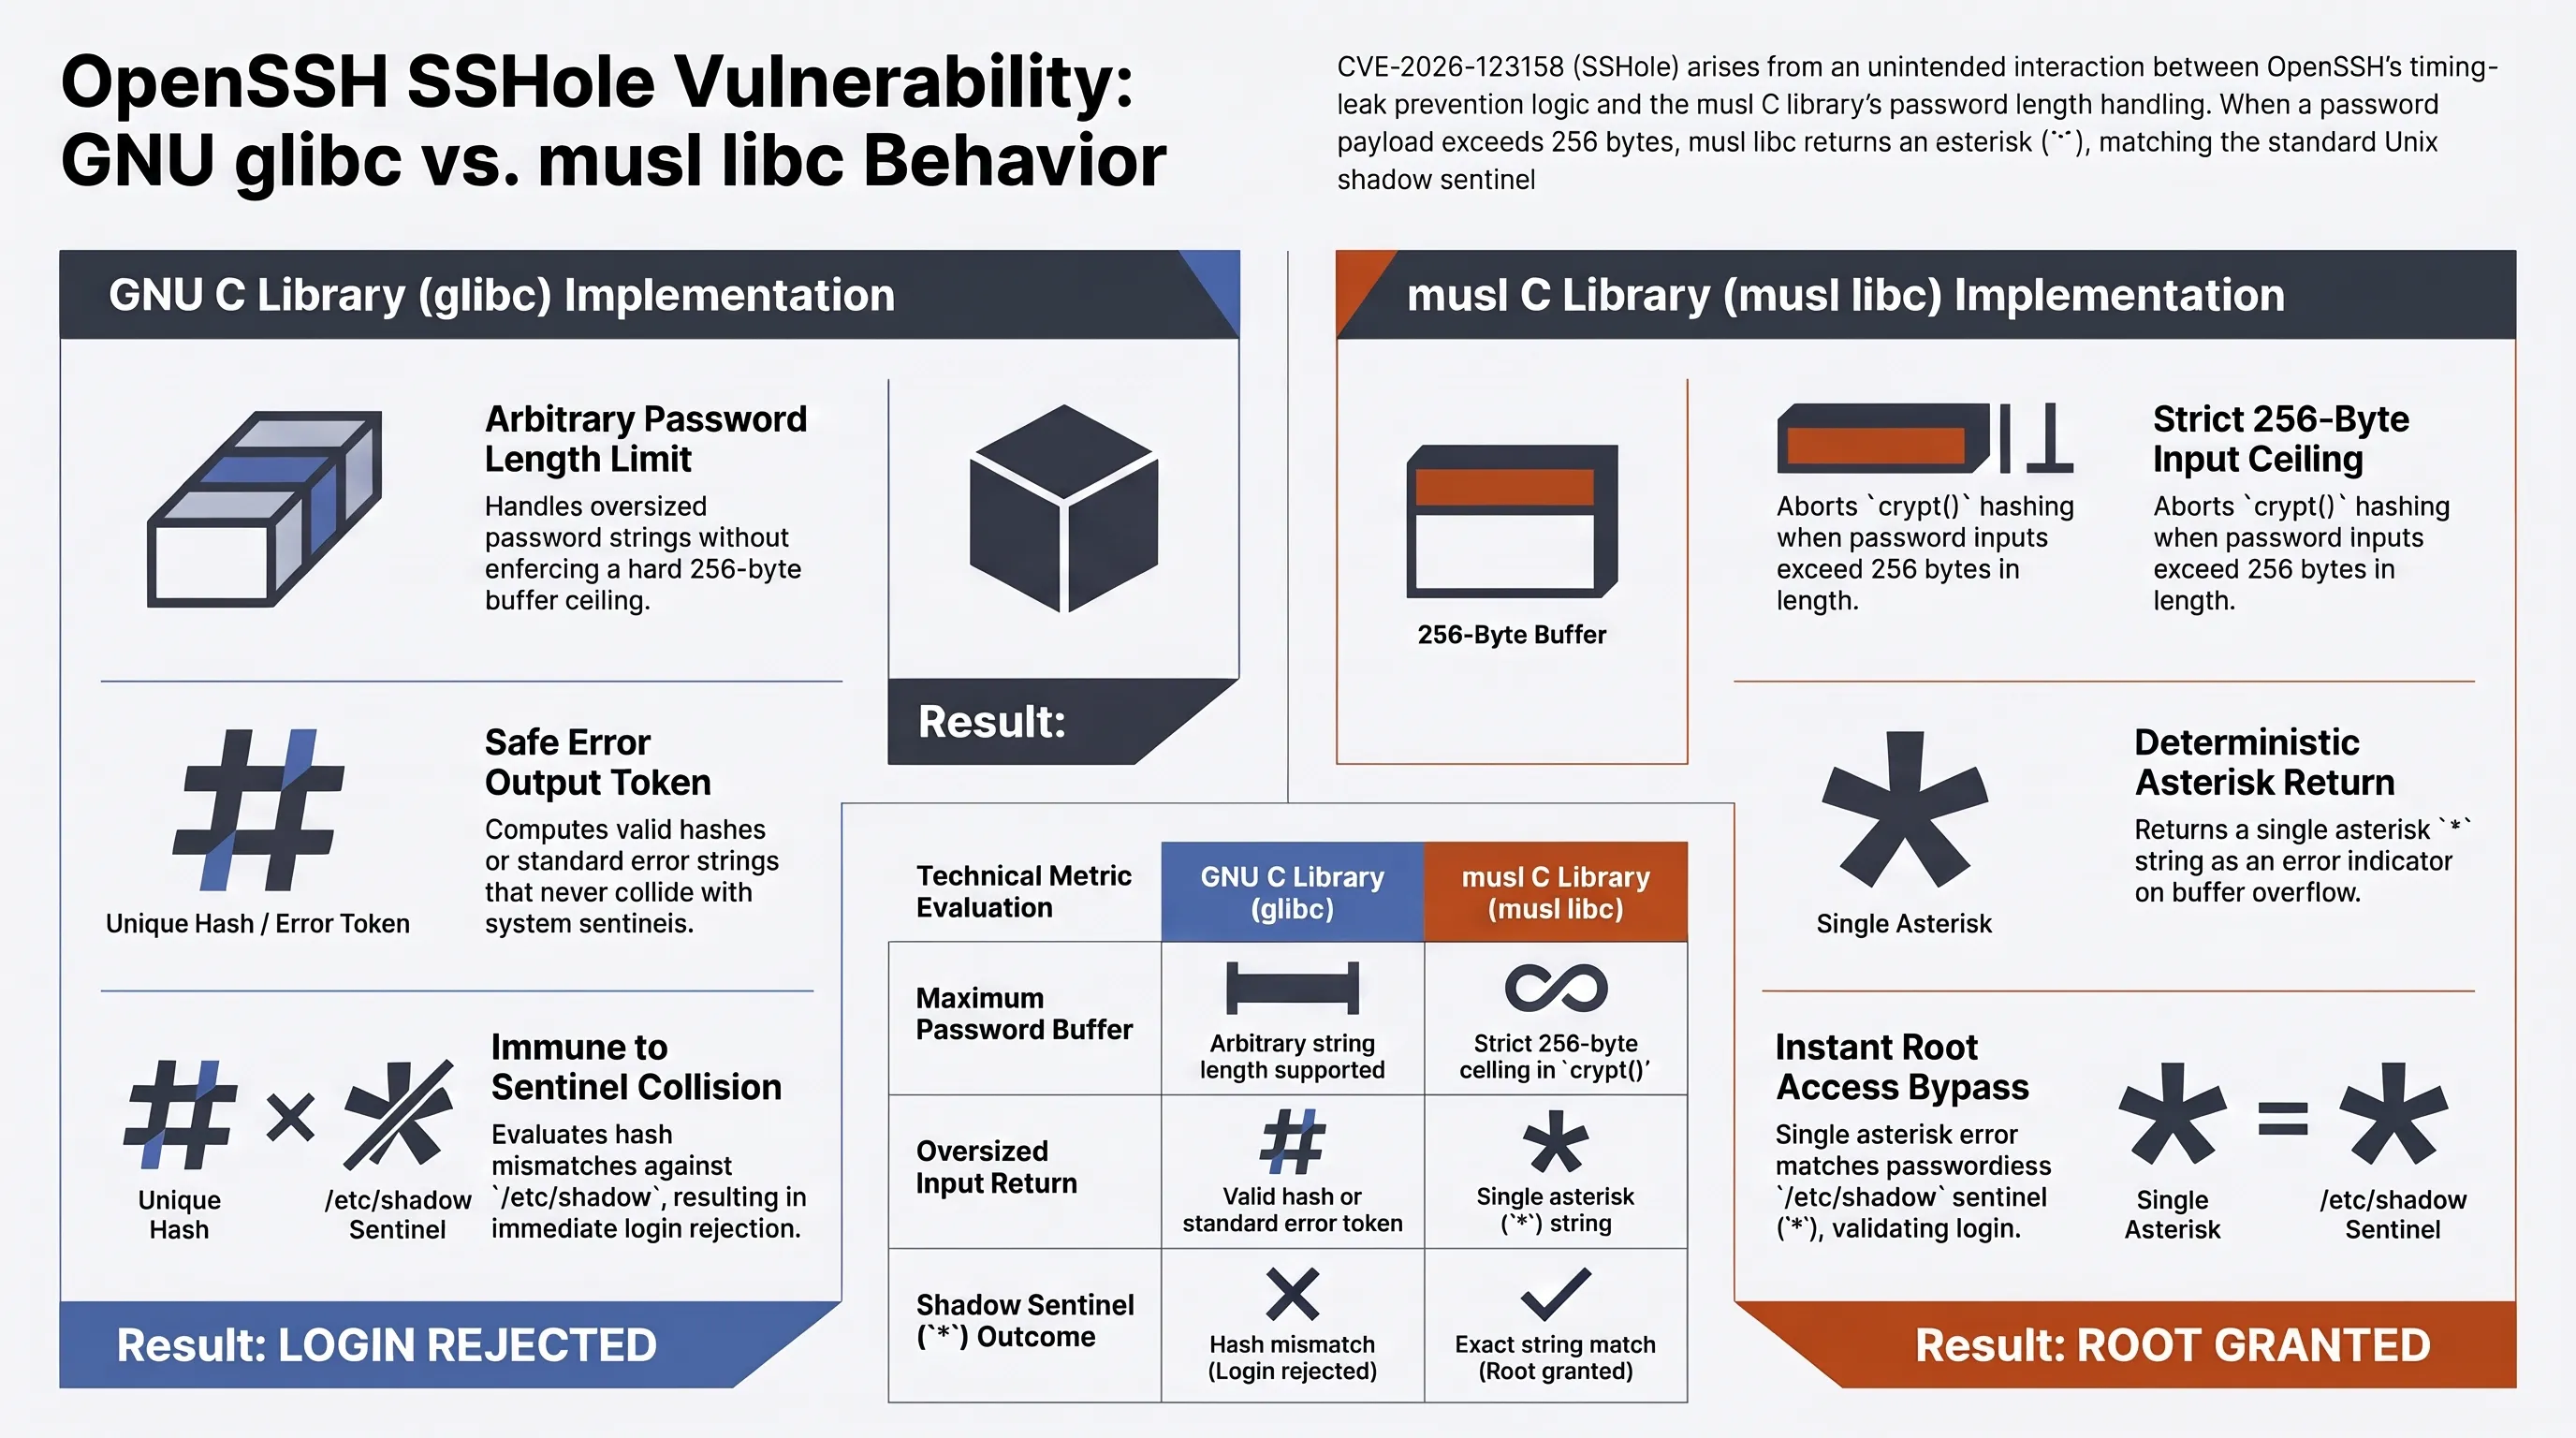
في مكتبة GNU glibc القياسية، إذا أُرسلت كلمة مرور طويلة للغاية، تتكفل الدالة بإنتاج تشفير صحيح أو رمز خطأ لا يتطابق أبداً مع رموز النظام الافتراضية. أما في مكتبة musl libc، فقد وضع المطورون حداً أقصى صارماً لطول كلمة المرور يبلغ 256 بايت. وإذا تجاوز الإدخال هذا الحد، تفشل الدالة وتعيد علامة النجمة الواحدة `"*"` كرمز للخطأ.
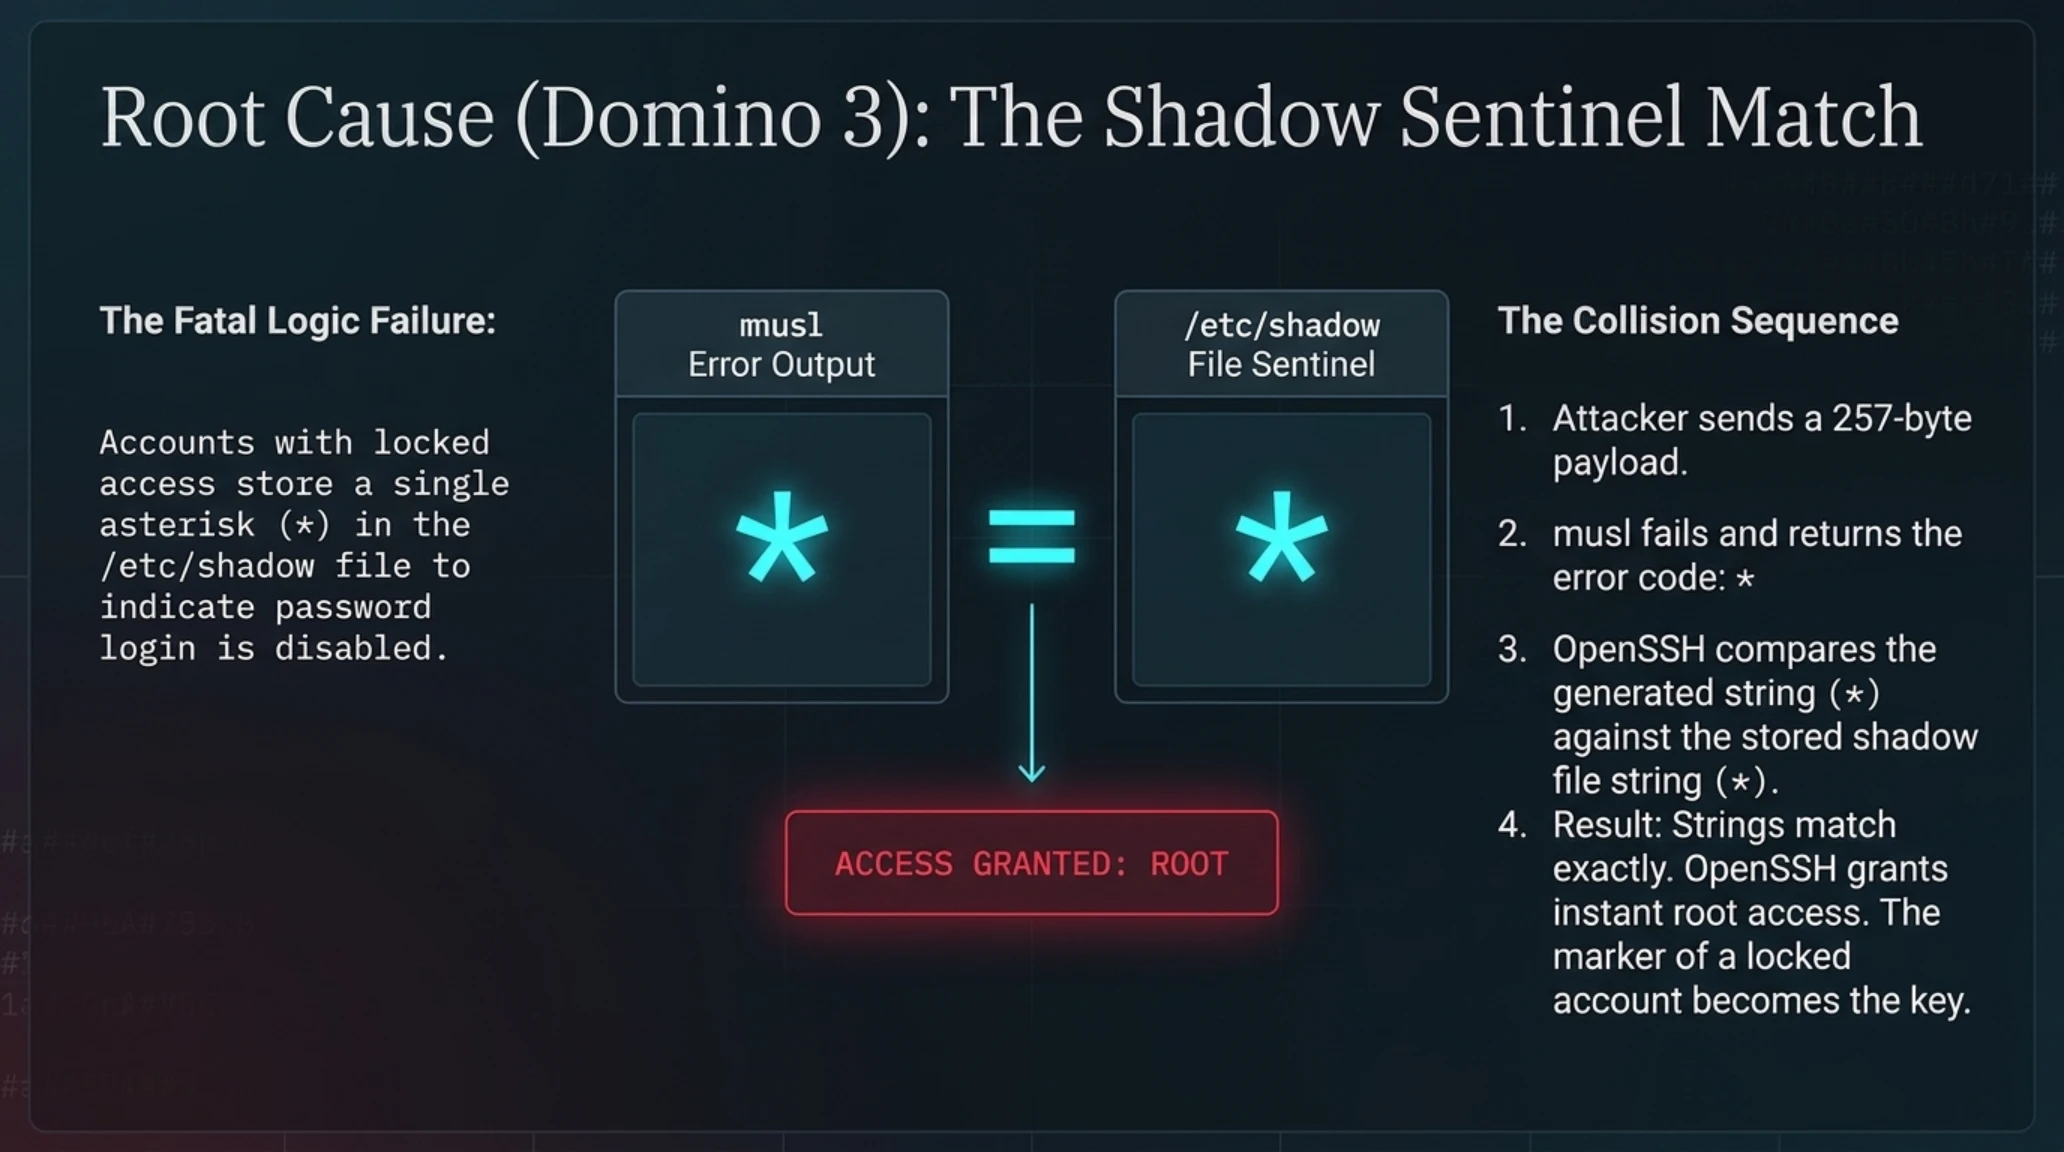
وهنا يظهر العامل الحاسم: فعند إنشاء حساب مخصص حصرياً للمفاتيح المشفرة، أو عند حظر الدخول بكلمة المرور لحساب الجذر في نظام لينكس، يضع النظام تلقائياً علامة النجمة `"*"` في خانة التشفير بملف `/etc/shadow` للدلالة على عدم وجود كلمة مرور معينة.
وعندما يرسل المهاجم كلمة مرور بطول 257 بايت، تفشل دالة `crypt` في musl وتعيد `"*"`، فيقارن خادم OpenSSH هذا الرمز مع الرمز الموجود في ملف shadow وهو أيضاً `"*"` عبر دالة مقارنة النصوص القياسية `strcmp`. وحيث إن السلسلتين متطابقتان تماماً، يعتبر النظام أن كلمة المرور صحيحة ويمنح المهاجم حق الدخول الفوري بصلاحيات الجذر!
يكشف هذا الخطأ الفادح كيف يمكن لمقارنة نصوص بسيطة دون التحقق الدقيق من رموز الخطأ الواردة من الدوال التحتية أن تحول إجراءً وقائياً إلى ثغرة مدمرة تطيح بحصانة النظام بالكامل؛ فقد افترض مطورو OpenSSH أن دالة crypt ستعيد مؤشراً فارغاً (NULL) في حال الفشل، لكن معيار musl الصارم أعاد حرف النجمة الذي لبى شرط التطابق الحرفي دون أدنى شك.
يوضح جدول المواصفات التالي المقارنة الهندسية لسلوك دوال التحقق عبر مختلف مكتبات لينكس:
مصفوفة المواصفات الفنية // سلوك دوال المصادقة في مكتبات نظام لينكس المختلفة
| المؤشر ومعيار التقييم الفني | مكتبة غنو القياسية (GNU glibc) | مكتبة ماسل المصغرة (musl libc) |
|---|---|---|
| الحد الأقصى لطول كلمة المرور المدخلة | تدعم النصوص الطويلة دون قيود حجم صارمة | حد أقصى صارم يبلغ 256 بايت فقط في دالة crypt |
| الناتج البرمجي عند تجاوز حجم المدخلات | توليد تجزئة صحيحة أو رمز خطأ عشوائي | إرجاع حتمي ومباشر لعلامة النجمة الواحدة (*) |
| المقارنة مع رمز الحساب المقفل (shadow=*) | فشل المقارنة ورفض قاطع لطلب الدخول | تطابق تام ومباشر يؤدي لتجاوز المصادقة بالكامل! |
| الأنظمة والتوزيعات المتأثرة بالثغرة | Ubuntu, Debian, RHEL, CentOS (محصنة تماماً) | Alpine Linux, OpenWrt, Buildroot (معرضة للخطر) |
| الحماية عبر وحدات المصادقة (PAM) | تعتمد مسار مصادقة مستقل عن كود OpenSSH | تعمل افتراضياً بدون PAM في التوزيعات المصغرة |
كشف هذا الخلل البنيوي كيف يمكن لافتراضات برمجية تبدو بديهية بين مشاريع مفتوحة المصدر مختلفة أن تؤدي إلى ثغرات أمنية تهدد الخوادم الإنتاجية.
أدى تمكن المهاجمين من النفاذ للحسابات الخالية من كلمات المرور عبر إرسال مدخلات زائدة إلى نسف المفاهيم السائدة التي كانت تعتبر إلغاء كلمات المرور قمة الأمان الرقمي.
المحور 03: سيناريو الاستغلال واصطياد الخوادم التجريبية؛ اختراق حسابات الجذر في ألبين وOpenWrt
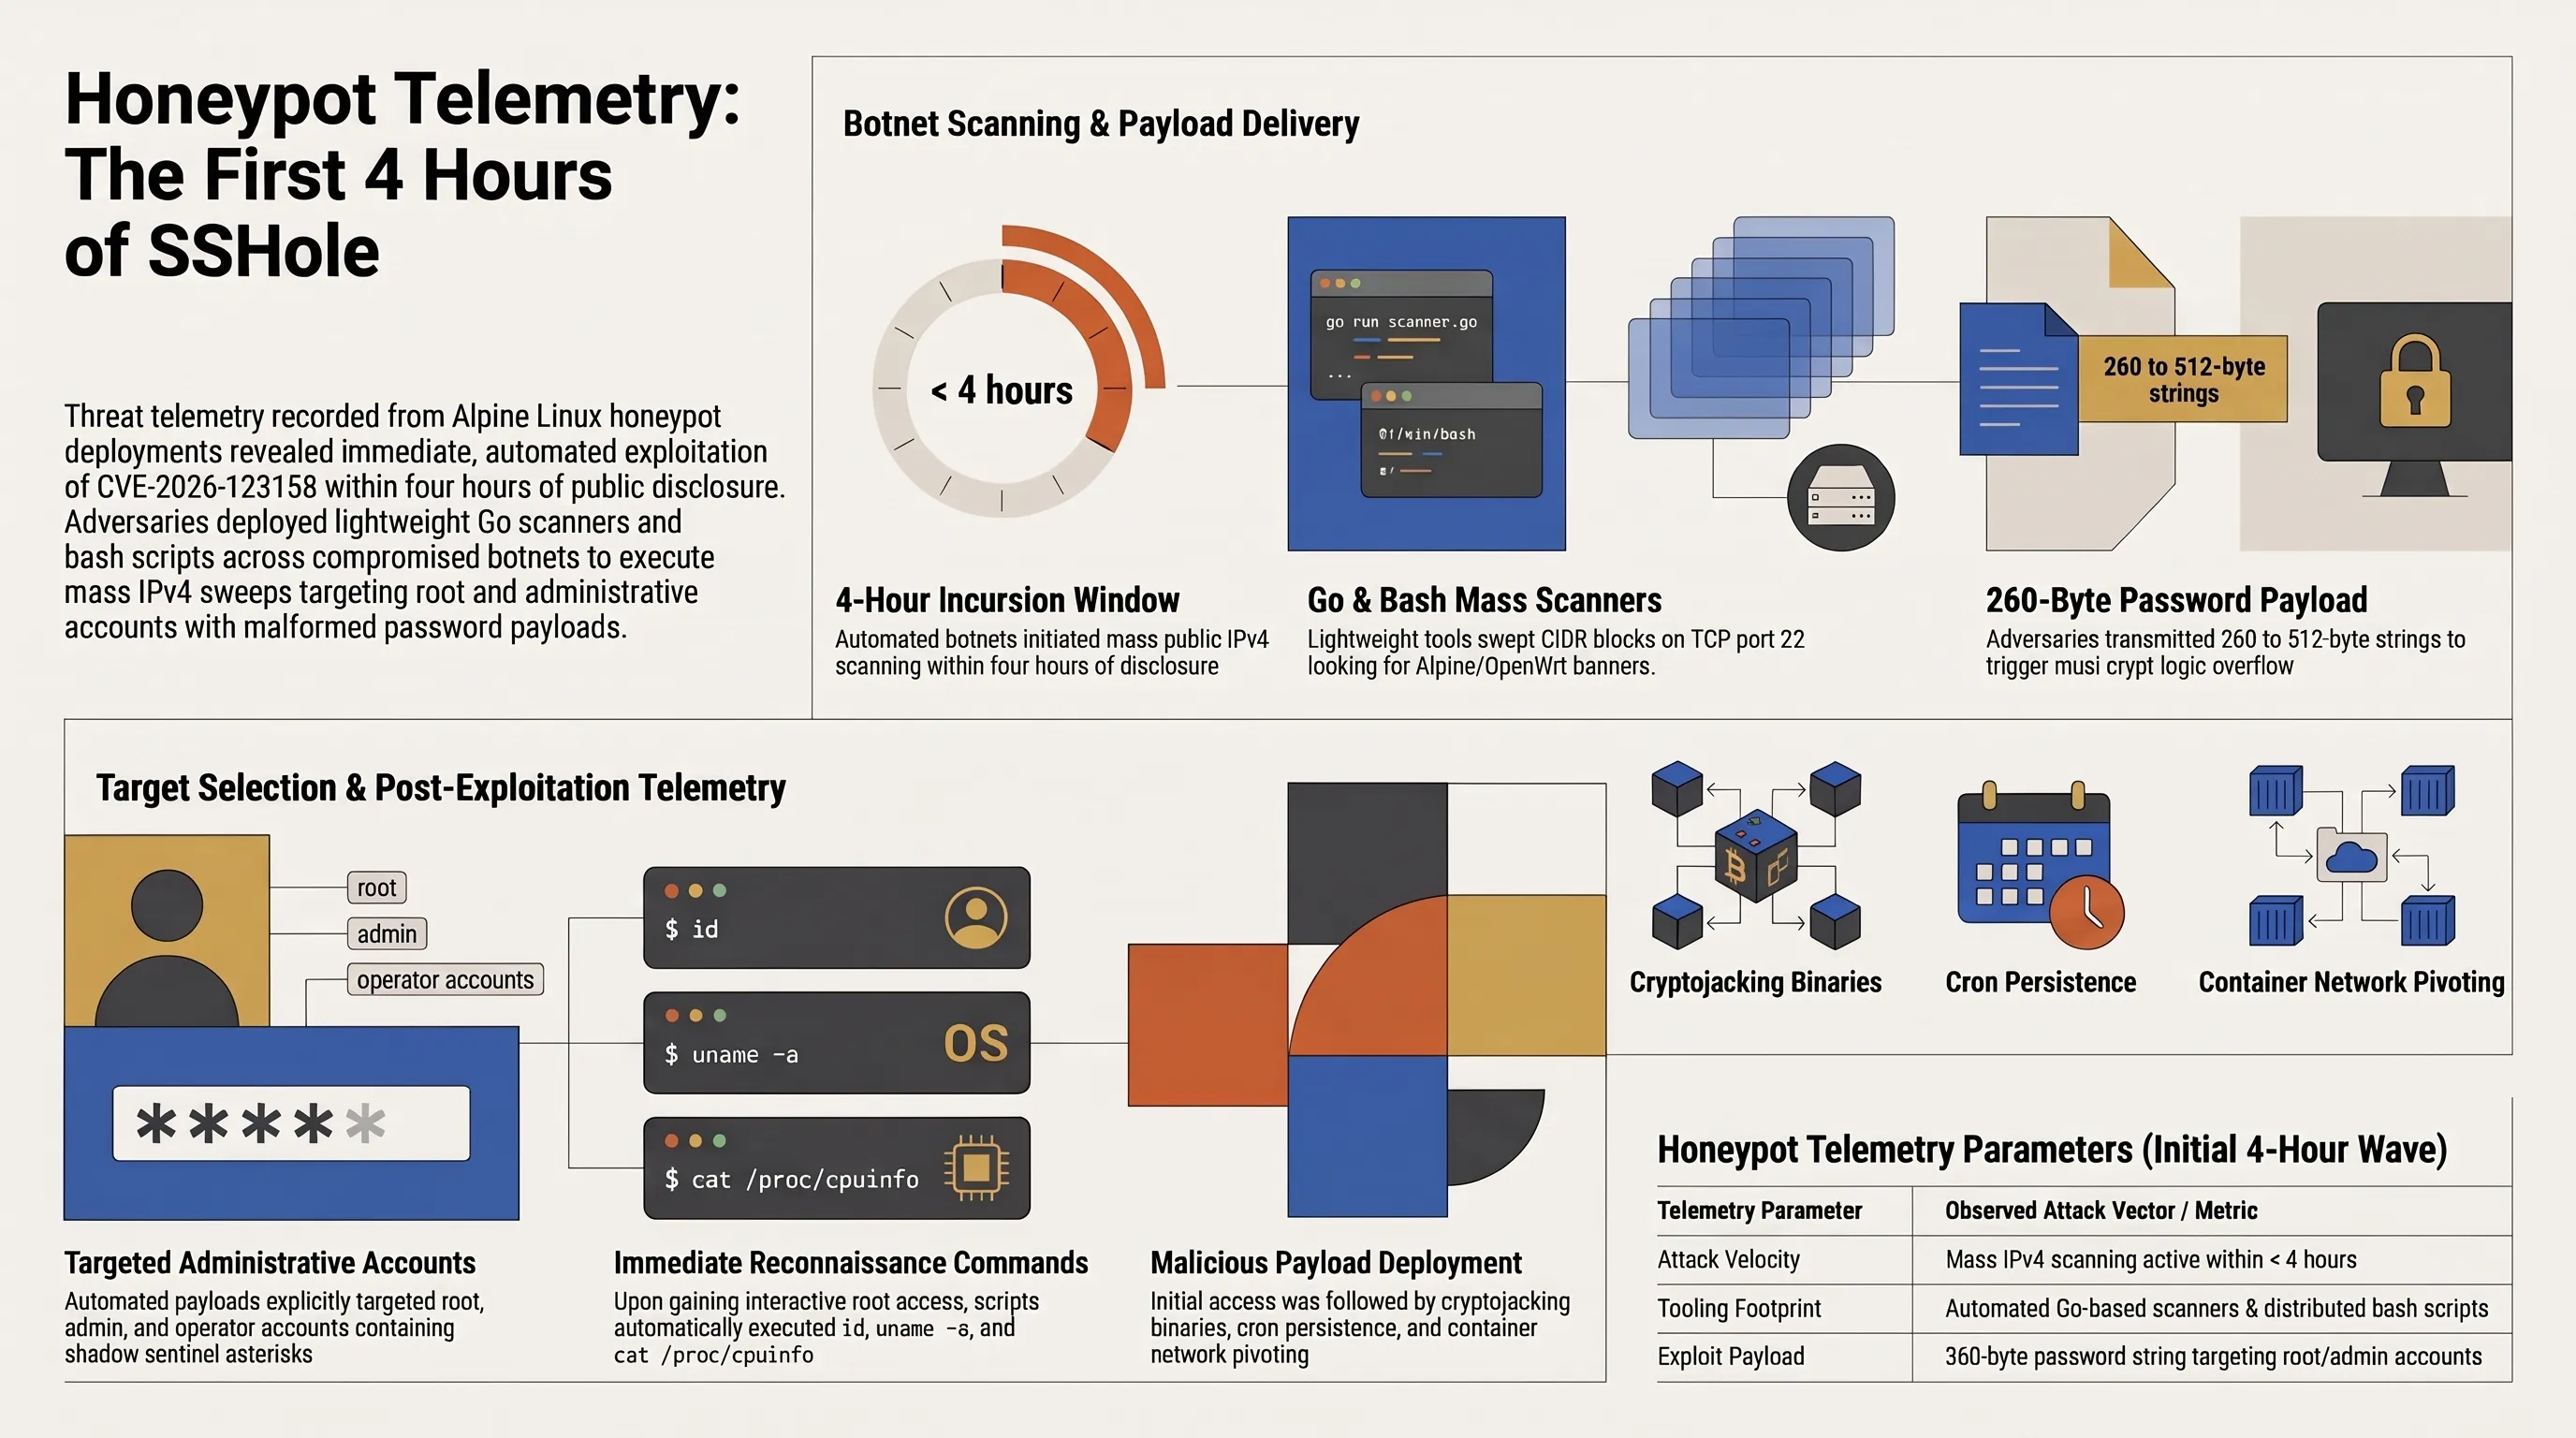
عقب نشر التحليلات الفنية لثغرة CVE-2026-123158 مباشرة، بدأت مجموعات القرصنة في إطلاق حملات مسح واسعة النطاق عبر الإنترنت. وأفاد باحثو شركة Previdian، الذين نشروا خوادم تجريبية بنظام ألبين لينكس في مواقع سحابية متعددة، برصد محاولات اختراق مكثفة خلال أقل من أربع ساعات من الإعلان؛ حيث أرسلت الروبوتات الآلية طلبات مصادقة تحتوي على كلمات مرور عشوائية بأطوال تتراوح بين 260 و512 بايت.
وأظهرت سجلات الخوادم أن المهاجمين سارعوا إلى توزيع أدوات مسح خفيفة مكتوبة بلغة Go عبر شبكات البوت نت لفحص المنفذ 22 في نطاقات واسعة. وفور رصد خادم يستجيب بمعرف OpenSSH المبني على ألبين أو OpenWrt، يرسل البرنامج مدخلات بطول 260 بايت تستهدف حسابات `root` و`admin`.
تتميز عملية الاستغلال ببساطة استثنائية؛ فهي لا تتطلب تقنيات معقدة للتعامل مع الذاكرة أو تجاوز آليات الحماية المتقدمة (ASLR). ويكفي للمهاجم استخدام كود بايثون بسيط مع مكتبة اتصالات لتوليد 260 حرفاً وإرسالها في حقل كلمة المرور. فإذا كان الخادم المستهدف يعمل بمكتبة musl وكان حساب الجذر مقفلاً بالنجمة، يمنح الخادم الموافقة الفورية ويفتح للمهاجم طرفية الأوامر بصلاحيات كاملة.
وعقب تسجيل الدخول، تباشر البرمجيات الخبيثة تنفيذ أوامر استكشافية سريعة، تتبعها مباشرة محاولات زراعة أدوات تعدين العملات الرقمية المشفرة وتثبيت آليات للبقاء الدائم واستكشاف الشبكات الداخلية لحزم كوبرنيتس.
تتضمن خطوات الهجوم الفوري فحص ملفات البيئة وحصاد مفاتيح API المخزنة في الذاكرة والبحث عن مسارات النفاذ لقواعد البيانات المركزية؛ وبذلك تتحول الحاوية المصابة إلى قاعدة انطلاق لشن هجمات أوسع داخل الشبكة السحابية للشركة بأكملها.
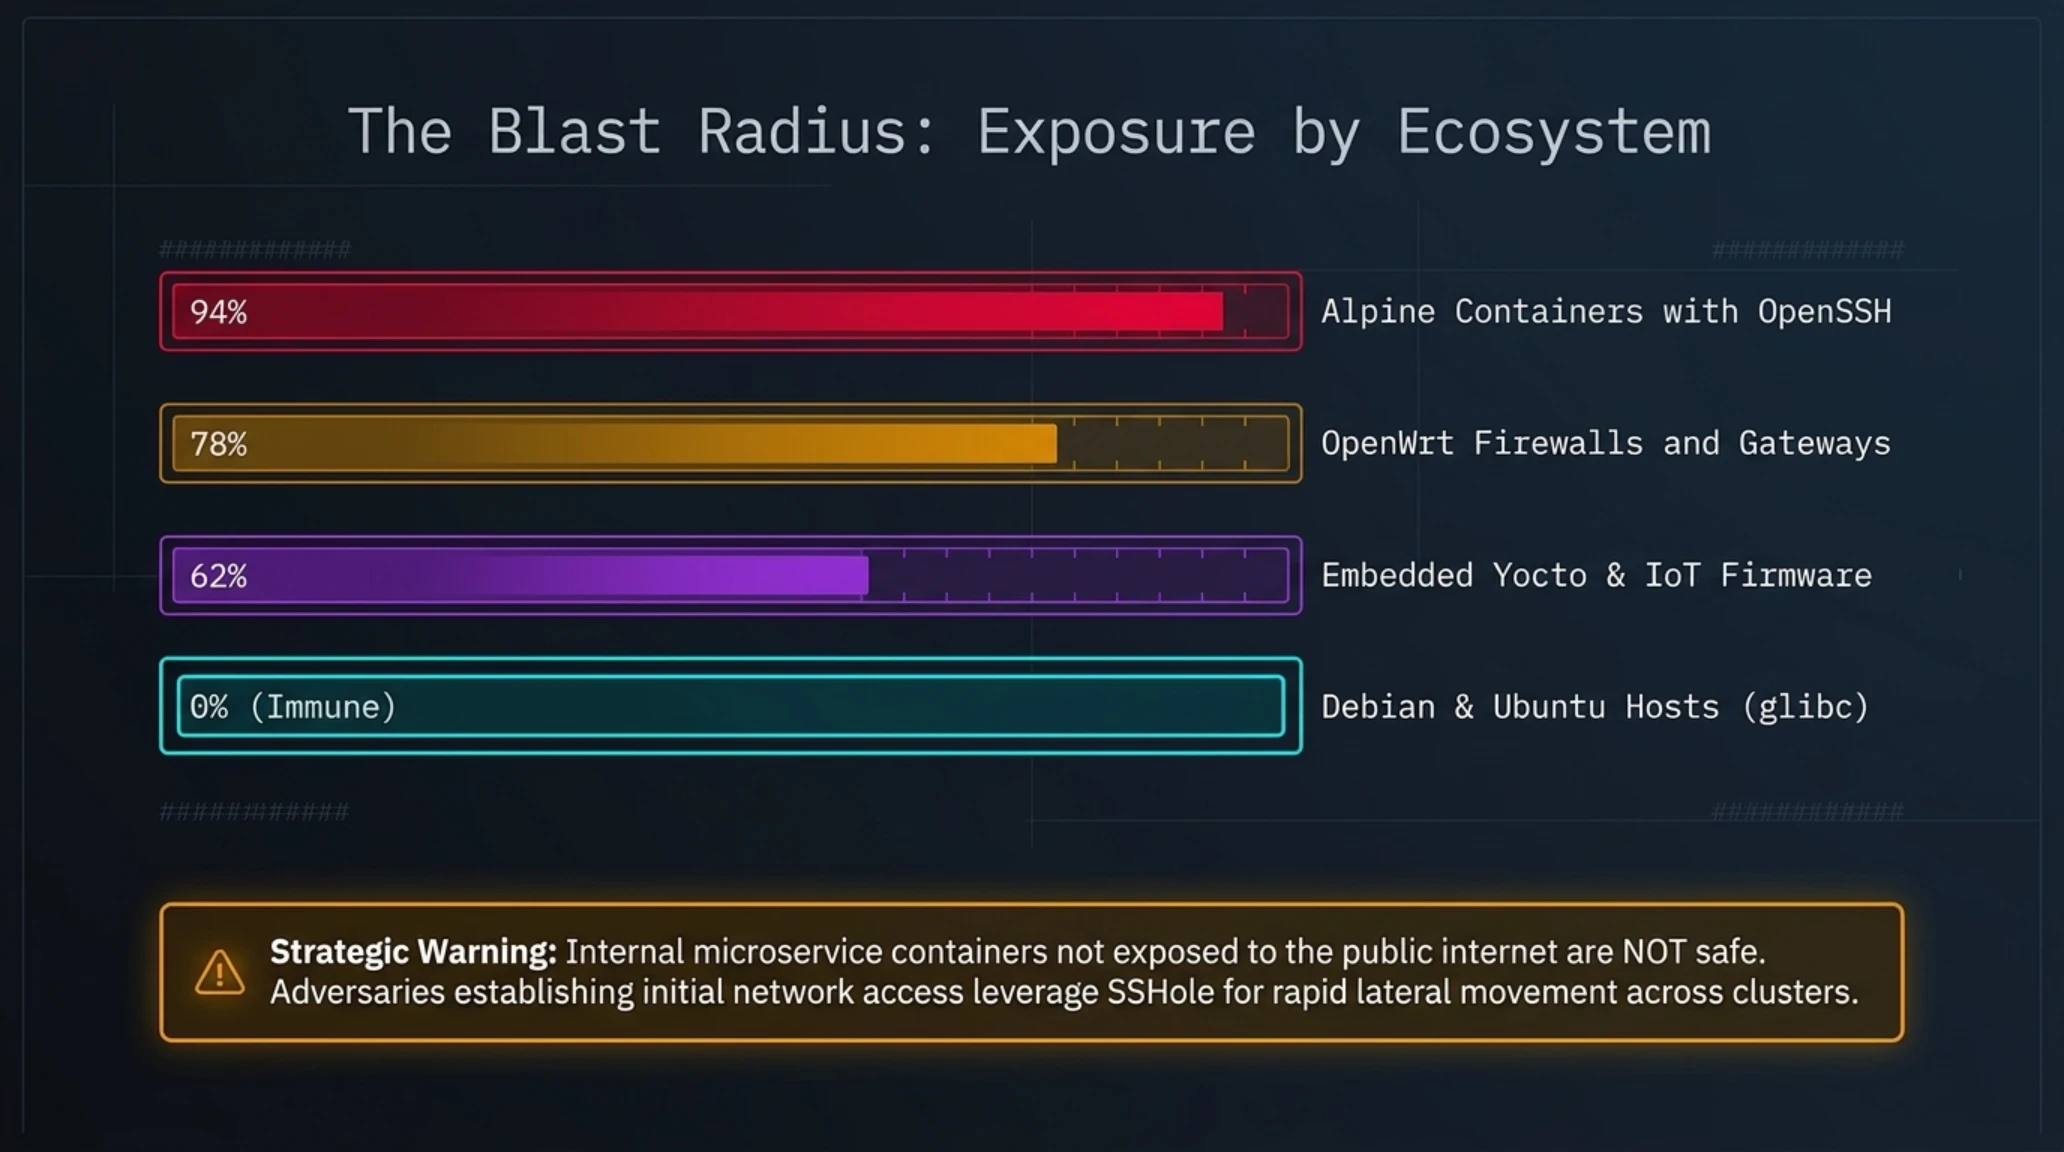
يوضح الرسم البياني التالي مستوى الخطر ومعدلات الانكشاف في البيئات والخوادم المختلفة:
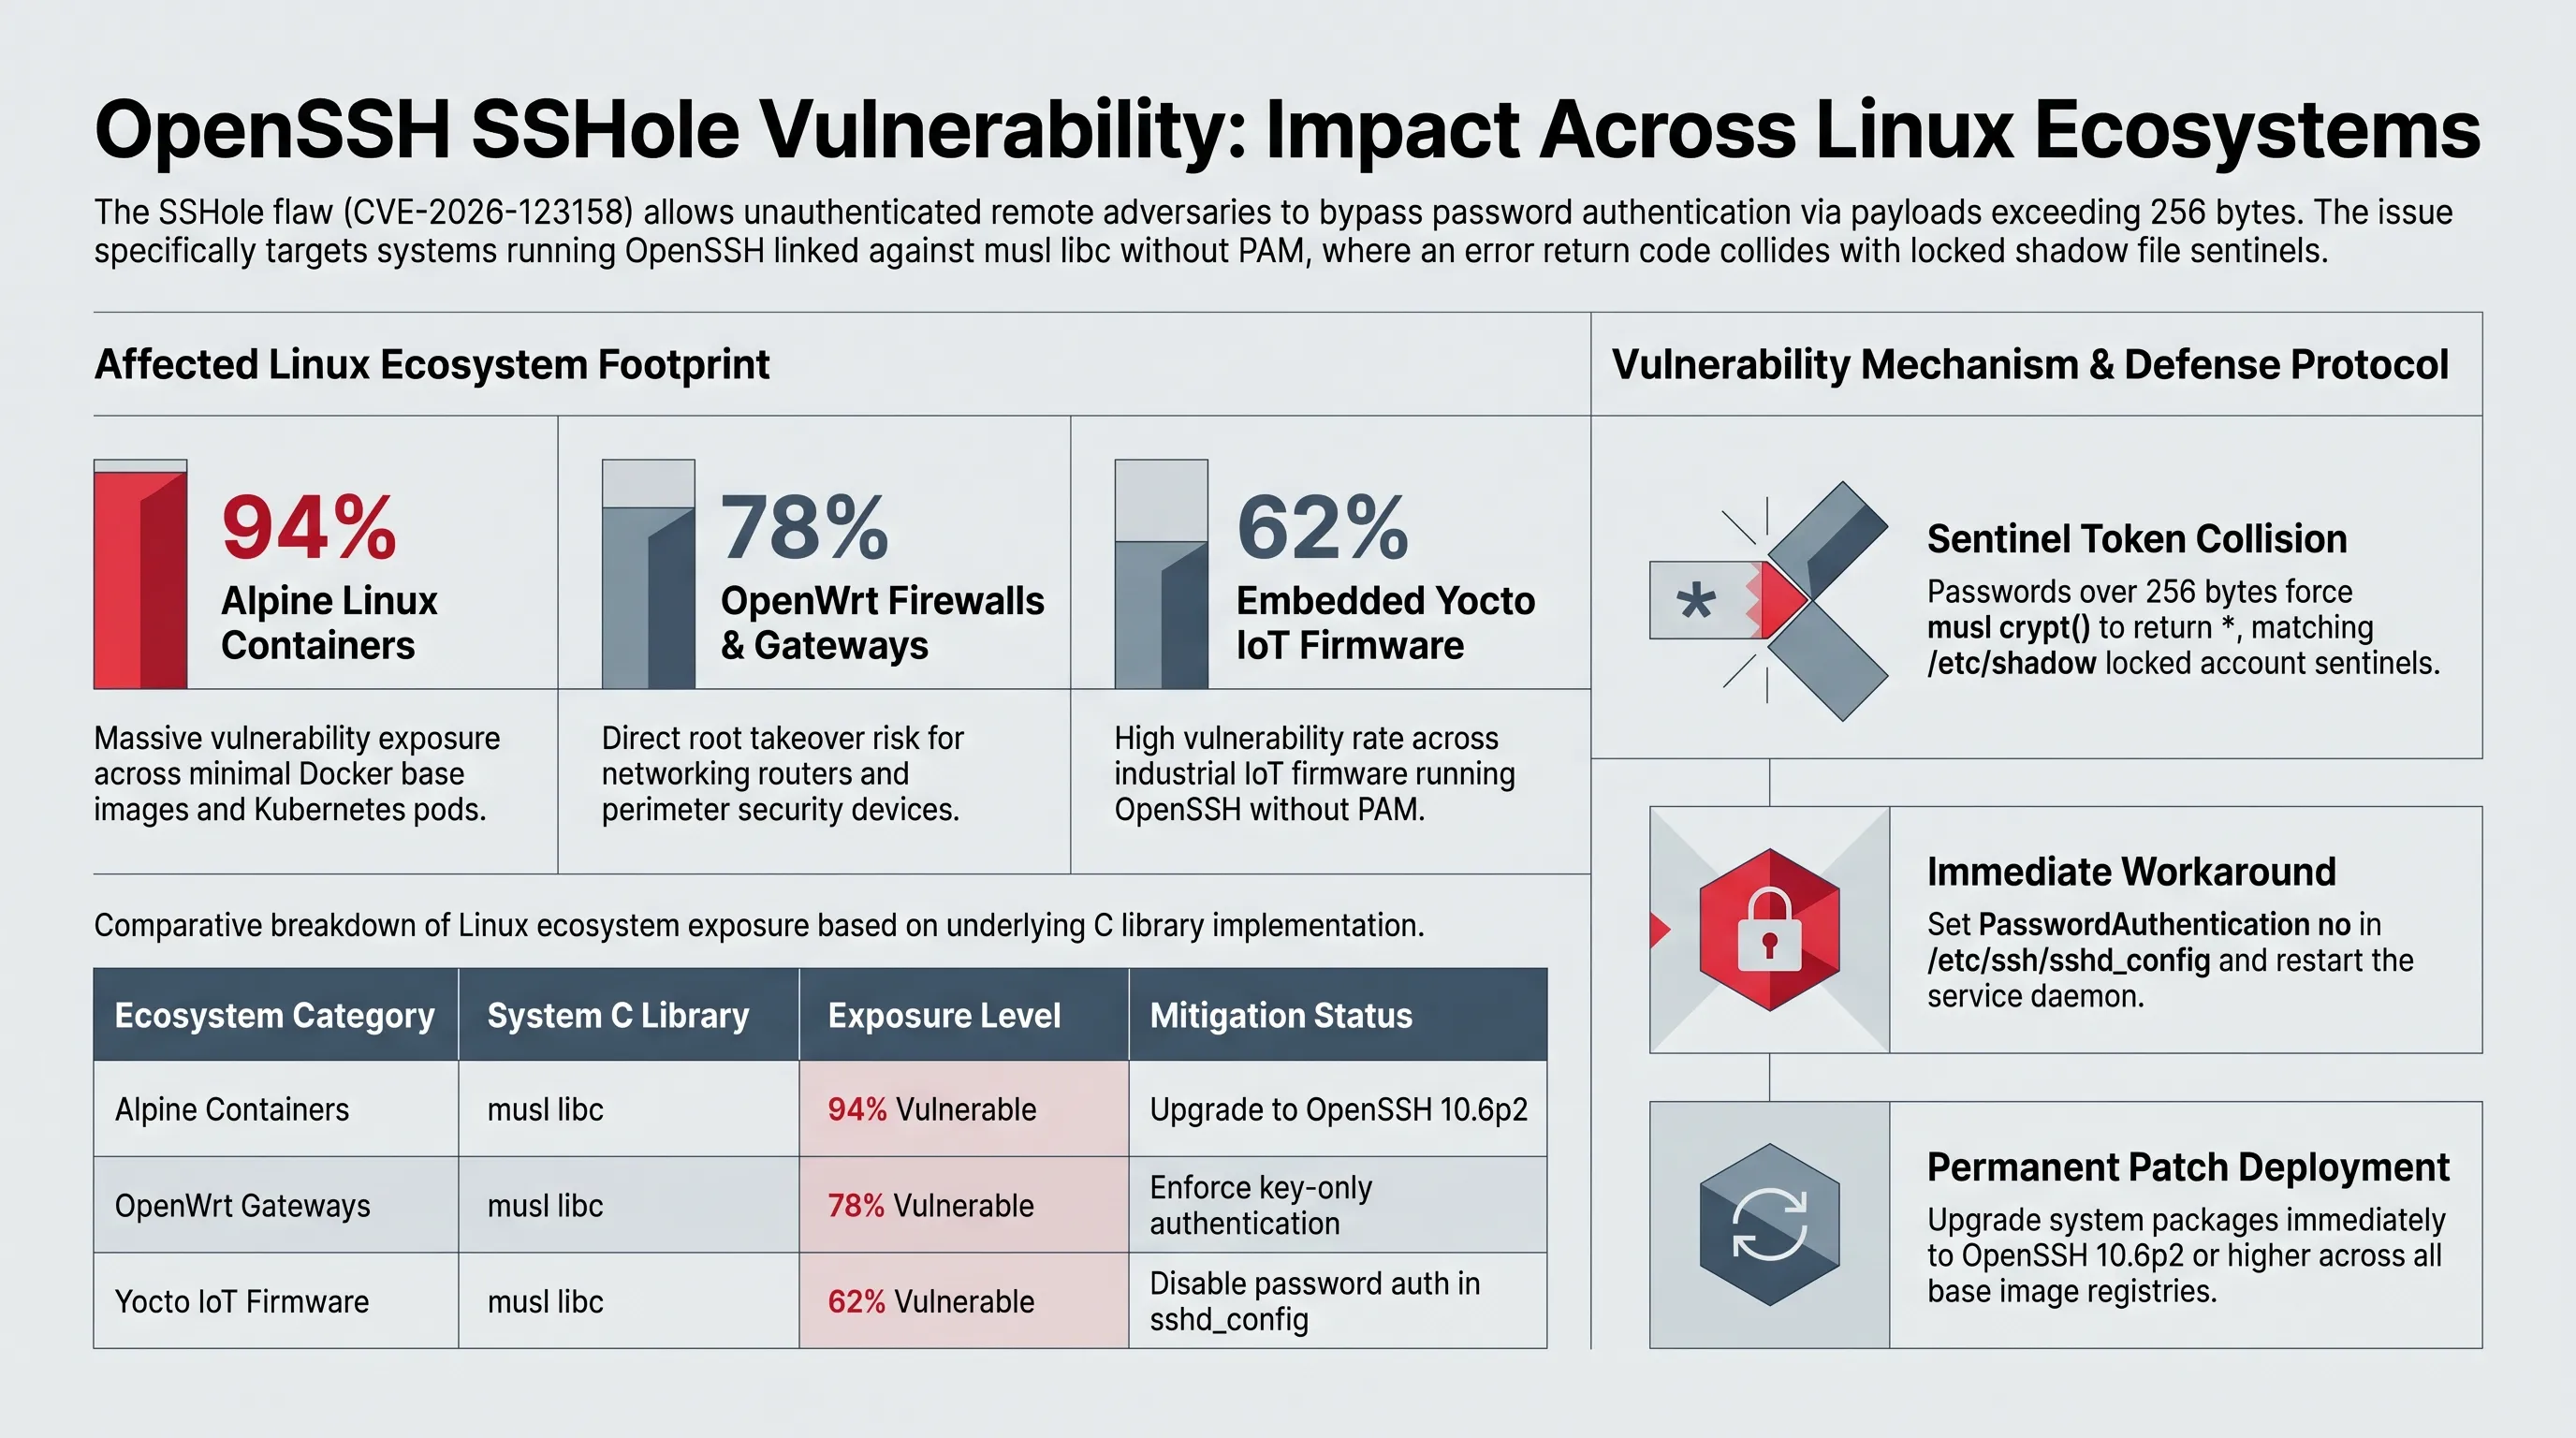
رسم بياني مقارن // حصة الأنظمة المعرضة للخطر حسب التوزيعة والمكتبة الأساسية 2026
يكشف توزيع انتشار توزيعة ألبين لينكس في مراكز البيانات الحديثة سبب اعتبار هذه الثغرة تهديداً حرجاً لسلاسل الإمداد البرمجية:
توزيع استخدام توزيعة ألبين لينكس في البنية التحتية السحابية
يوفر المسرد الفني التالي مرجعاً دقيقاً للمصطلحات الأمنية المرتبطة بآليات عمل هذا الخلل التقني:
مسرد المصطلحات التقنية والأمنية لمنصة تيكين
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
يوثق الجدول الزمني التالي تسلسل الأحداث والمحطات الفاصلة منذ إطلاق الترقيع القديم حتى السيطرة على الثغرة:
المسار الزمني للمحطات الرئيسية في اكتشاف ومعالجة ثغرة SSHole
| التاريخ الزمني للحدث | طبيعة الحدث والتطور التقني | الأثر الأمني والإجراءات المتخذة |
|---|---|---|
| أغسطس 2016 | إصدار ترقيع CVE-2016-6210 في برمجية OpenSSH | إضافة استدعاء تجزئة وهمي لمنع هجمات الاستكشاف الزمني للمستخدمين. |
| أكتوبر 2026 | اكتشاف عودة النجمة في musl من قِبل أوزغون كولتيكين | إثبات إمكانية اختراق حساب الجذر وتجاوز المصادقة بالكامل. |
| نوفمبر 2026 | الإعلان الرسمي وتسجيل اختراقات واسعة للخوادم التجريبية | رصد هجمات مسح عشوائي مكثفة للمنافذ واستغلال الثغرة في الشبكات العامة. |
| نوفمبر 2026 | إطلاق الإصدار المعالج OpenSSH 10.6p2 | طرح الحزم المحدثة في ألبين ونشر الإرشادات العاجلة لضبط الإعدادات. |
المحور 04: حصر وتدقيق التوزيعات المصابة؛ من حاويات دوكر إلى أجهزة إنترنت الأشياء
تتمثل إحدى أكبر العقبات أمام فرق العمليات في حصر الأصول الرقمية المعرضة للخطر بدقة؛ فنظراً لأن الخلل يكمن في تلاقي OpenSSH مع مكتبة musl، فإن الاكتفاء بفحص إصدار نظام التشغيل المضيف يعتبر غير كافٍ على الإطلاق.
يجب على فرق الأمن التي تجري عمليات مسح لمكونات البرمجيات (SBOM) إدراك أن الحاويات السحابية غالباً ما تتضمن خادم SSH لتسهيل المراقبة أو مهام الإدارة المؤقتة، وتعمل هذه الخدمات في الغالب بإعداداتها الافتراضية، مما يبقيها بمنأى عن عمليات الفحص السطحي ويخلق ثغرات خفية داخل بيئات كوبرنيتس.
إن الخطورة تتضاعف في بيئات التطوير والاختبار المؤتمتة (CI/CD)، حيث تُبنى الحاويات وتُحذف بسرعة دون تطبيق سياسات الحماية المركزية، مما يمنح المهاجم فرصة زرع أبواب خلفية في الصور الأساسية قبل رفعها لسجلات الإنتاج الرسمية.
تُستخدم توزيعة ألبين لينكس في أكثر من نصف سجلات الحاويات الإنتاجية عالمياً لصغر حجمها، وفي أي بيئة تُثبت فيها حزمة `openssh-server`، يصبح المنفذ المفتوح بوابة مباشرة لاختراق الحاوية بالكامل.
وبالإضافة للحاويات، تتأثر أجهزة التوجيه الشبكية العاملة بنظام OpenWrt وبوابات الاتصال الصناعية والأنظمة المدمجة المطورة عبر Buildroot وYocto. وفي العديد من هذه الأجهزة، يُترك حساب الجذر دون كلمة مرور مع الاعتماد على المفاتيح المشفرة، وهو ما يطابق المتطلبات اللازمة لاستغلال الثغرة عبر إرسال كلمة مرور بطول 257 بايت.
وتشكل أجهزة إنترنت الأشياء المنتشرة في المصانع وشبكات الطاقة معضلة مضاعفة؛ نظراً لصعوبة تحديثها عن بُعد وافتقارها لآليات الإدارة المركزية، مما يجعلها أهدافاً مفضلة لإنشاء شبكات روبوتية دائمة تهدد استقرار الشبكة العالمية.
يفرض الحجم الهائل للأنظمة المعرضة للخطر تطبيق خطة معالجة فورية ومحكمة عبر مزارع الخوادم ومسارات البناء المؤتمتة.
تتطلب الإدارة المتقدمة للحاويات فرض معايير تهيئة صارمة تتجاوز الاعتماد على التحديث اليدوي الفردي للخوادم المتناثرة.
المحور 05: الدليل العملي وخطوات الترقيع العاجلة؛ تثبيت OpenSSH 10.6p2 وضبط sshd_config
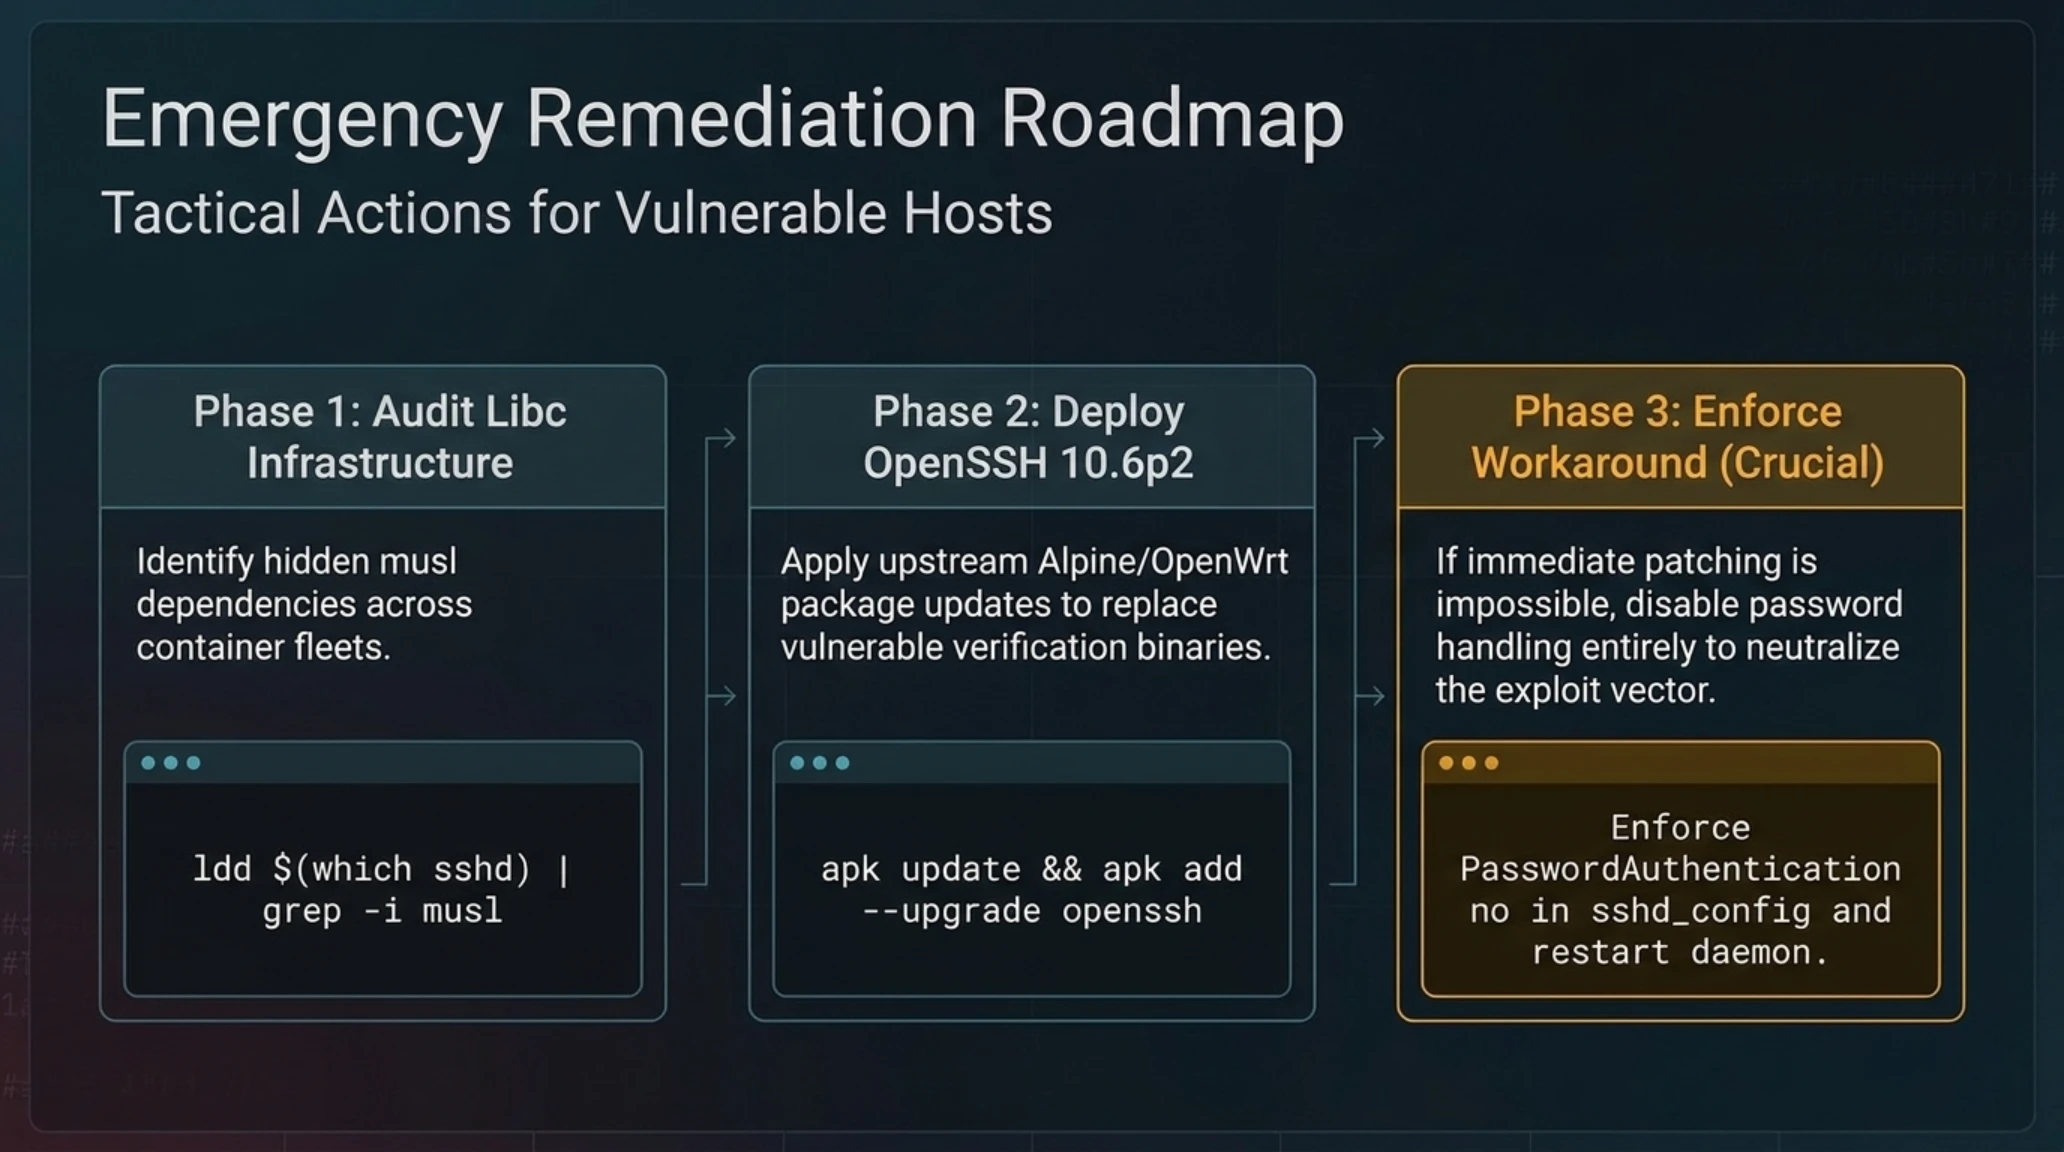
لحماية البنية التحتية من مخاطر ثغرة CVE-2026-123158، يتعين على فرق الأمن السيبراني ومديري النظم تنفيذ استراتيجية حماية ثلاثية الخطوات لضمان إغلاق منافذ الاختراق نهائياً.
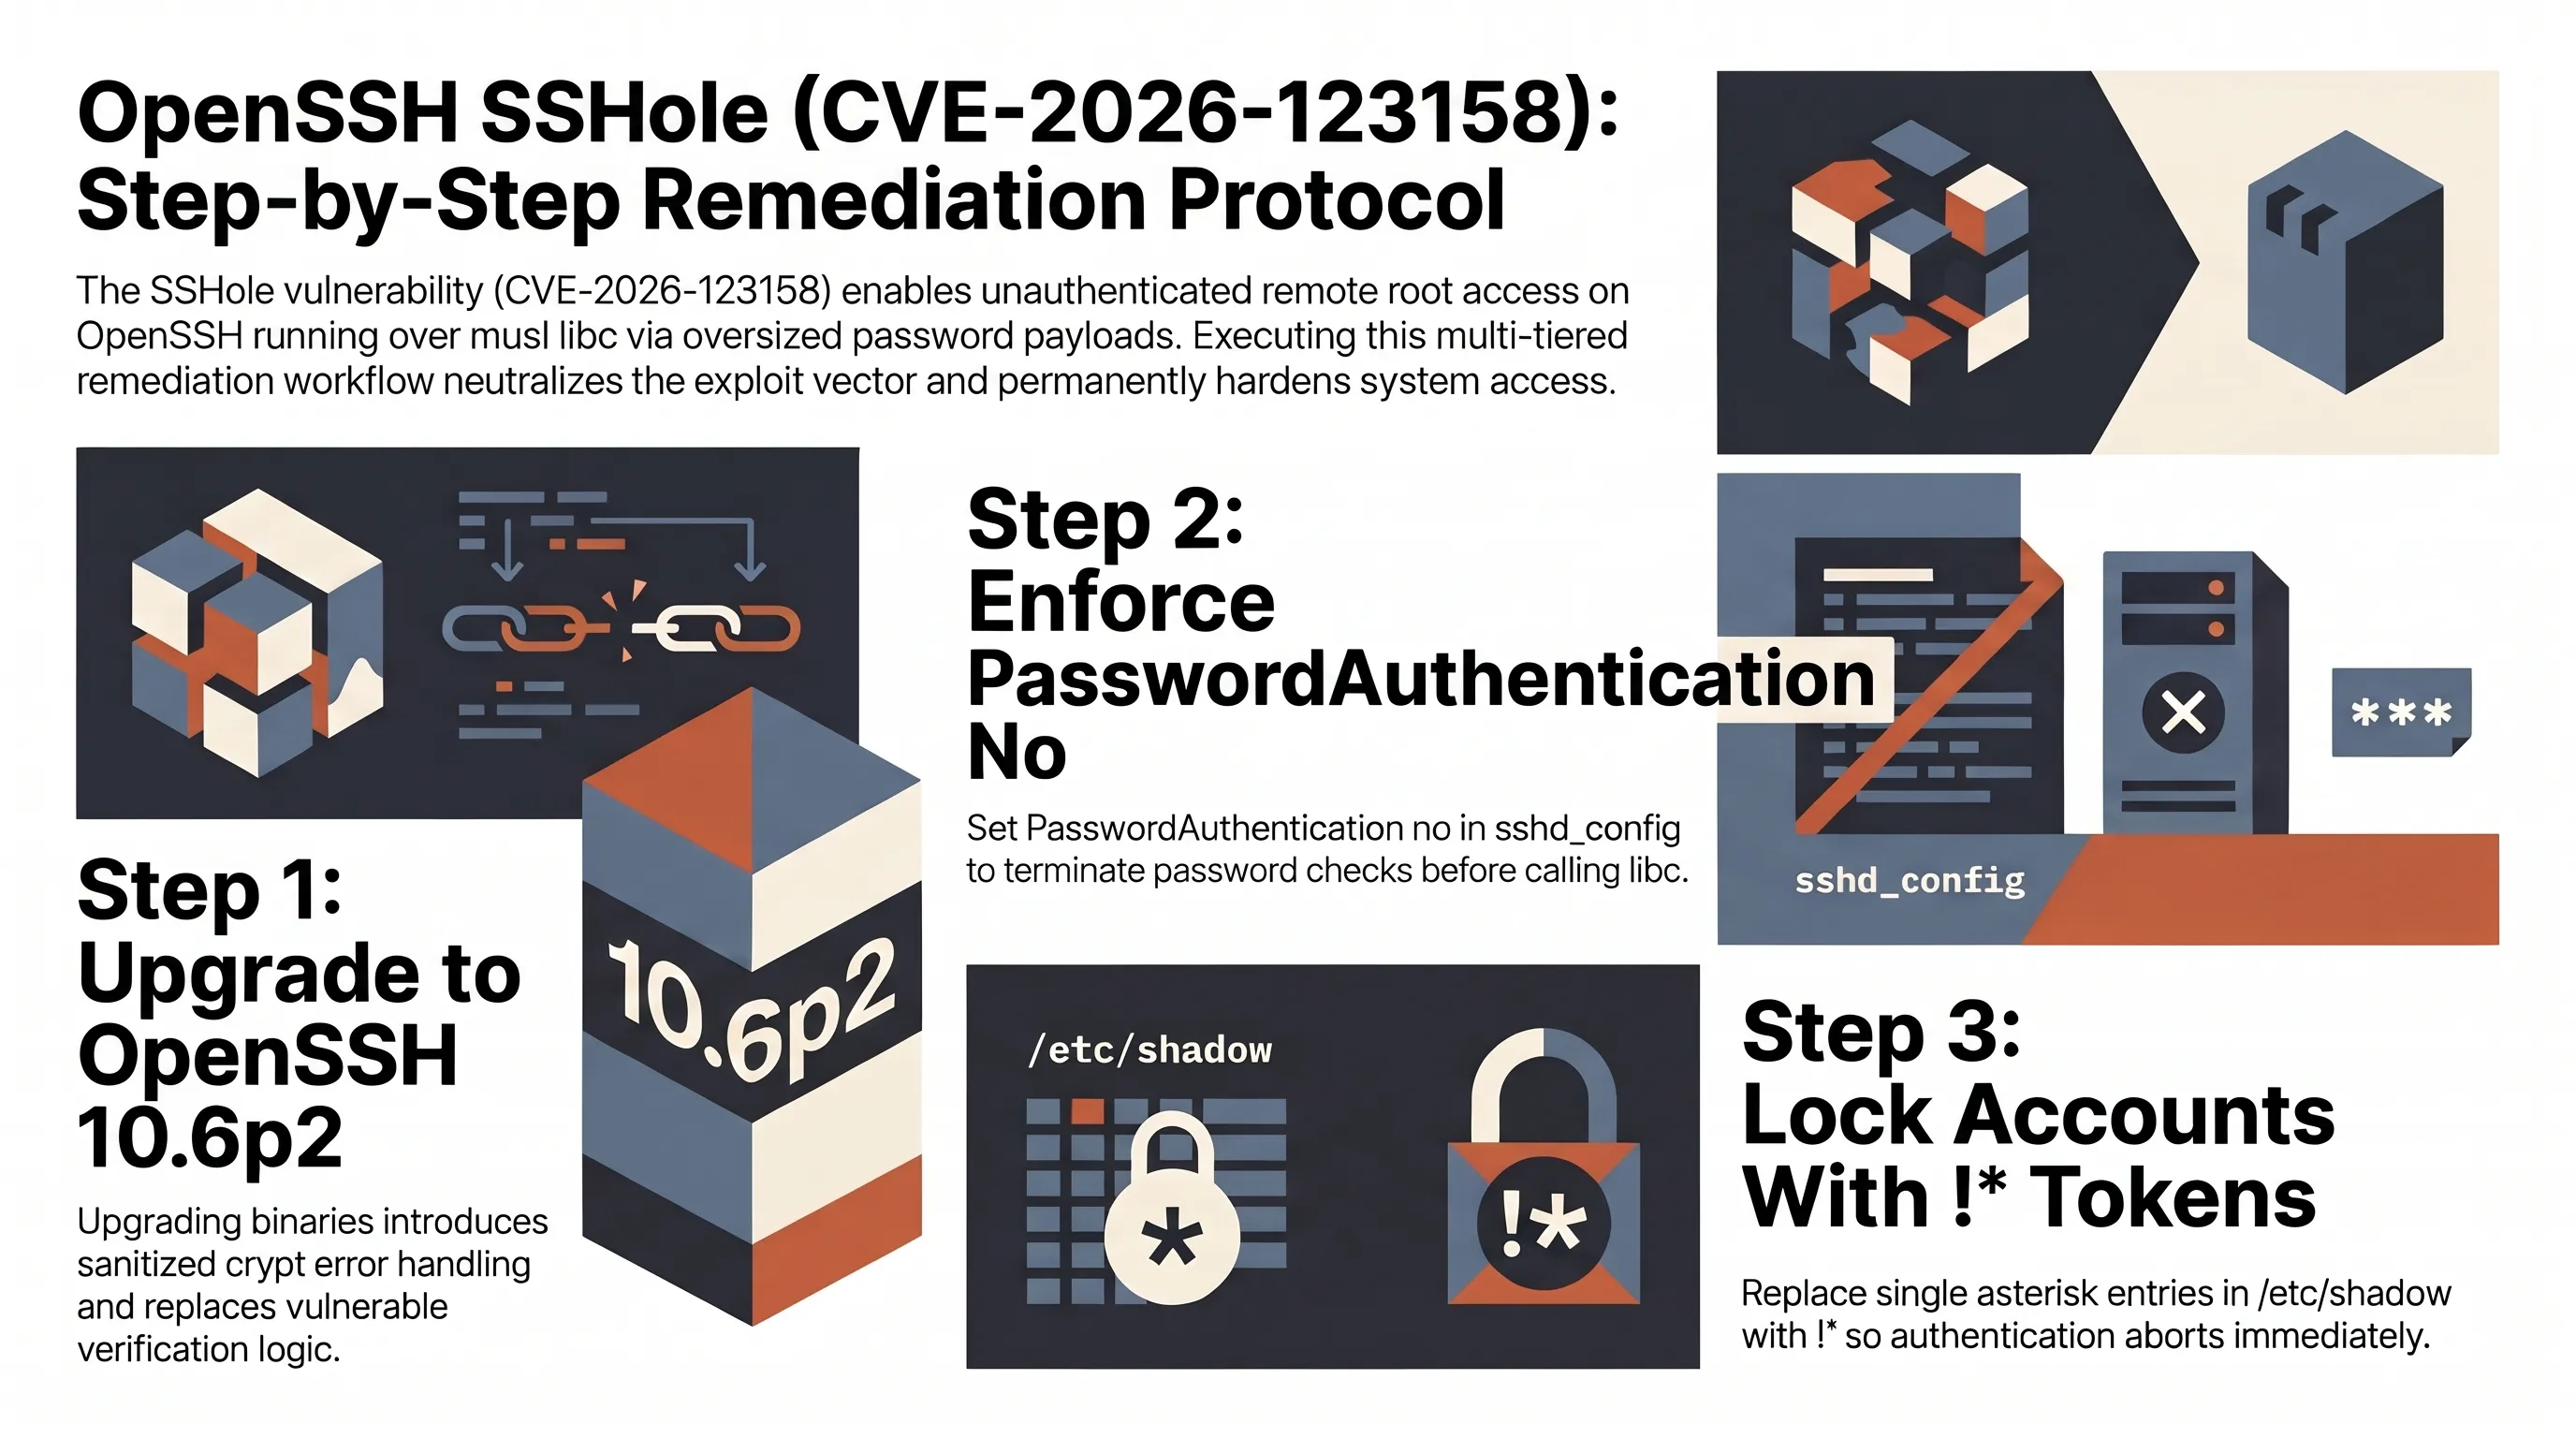
تتمثل الخطوة الأولى والأساسية في ترقية حزمة OpenSSH مباشرة إلى الإصدار `10.6p2` أو أحدث؛ حيث طرحت المستودعات الرسمية لتوزيعة ألبين لينكس التحديثات المعالجة فور الإعلان عن الثغرة. ويؤدي تثبيت الحزم الجديدة إلى تصحيح شفرات التحقق البرمجية واستبعاد المخرجات الخاطئة. ويماثل هذا الإجراء الصارم المعايير التي أكدنا عليها في تحليلنا الشامل حول تشريح اختراق الاستخبارات الصينية لإنفيديا فيما يخص ضرورة التطهير الدوري لأدوات البنية الأساسية.
أما الخطوة الثانية، فتوفر تدبيراً وقائياً فورياً للبيئات التي يتعذر تحديثها أو إعادة تشغيلها حالياً؛ وذلك عبر تعديل ملف إعدادات الخادم `/etc/ssh/sshd_config` لفرض السطر `PasswordAuthentication no` صراحة، ثم إعادة تشغيل خدمة `sshd`. وبذلك يرفض الخادم أي طلبات للدخول بكلمة المرور دون استدعاء دالة `crypt()`، مما يبطل مفعول الهجوم تماماً.
وينصح الخبراء أيضاً بضبط المعامل `KbdInteractiveAuthentication no` لضمان إغلاق كافة قنوات الحوار التفاعلي لكلمات المرور، فضلاً عن تقييد الوصول المباشر لحساب الجذر عبر تعيين `PermitRootLogin prohibit-password` كإجراء وقائي إضافي يعزز مناعة الخادم حتى قبل اكتمال عمليات التحديث البرمجي الشاملة.
يوضح الرادار التحليلي التالي مقارنة شاملة لمستويات الحماية قبل وبعد تطبيق الإجراءات التصحيحية:
رادار خماسي المحاور لتقييم صمود خوادم لينكس في مواجهة ثغرة SSHole
توضح منصة الأوامر البرمجية التالية التسلسل الدقيق لأوامر الطرفية اللازمة لفحص وتحديث وتحصين خوادم ألبين:
منصة أوامر التشغيل // أوامر الفحص والترقيع الفوري لخوادم ألبين لينكس
// STEP 2: APPLY EMERGENCY PACKAGE UPDATE ON ALPINE LINUX
// STEP 3: HARDEN SSHD CONFIGURATION (WORKAROUND MANDATE)
// STEP 4: RESTART SSHD SERVICE & VERIFY ACTIVE CONFIG
يعكس مقياس نبض السوق تفاعل مجتمع المطورين ومهندسي العمليات مع آليات معالجة هذه الثغرة:
نبض السوق والمطورين // مؤشر استجابة مجتمع هندسة البنية التحتية والعمليات
رغم الاستنفار الواسع الذي أحدثه اكتشاف الثغرة، فإن توفر حلول التهيئة المباشرة وسرعة طرح الحزم المحدثة أسهما في احتواء المخاطر والحد من تعطل الخدمات الحيوية.
المحور 06: التدقيق الجنائي لملف etc/shadow؛ تعديل رموز التشفير وحظر كلمات المرور نهائياً
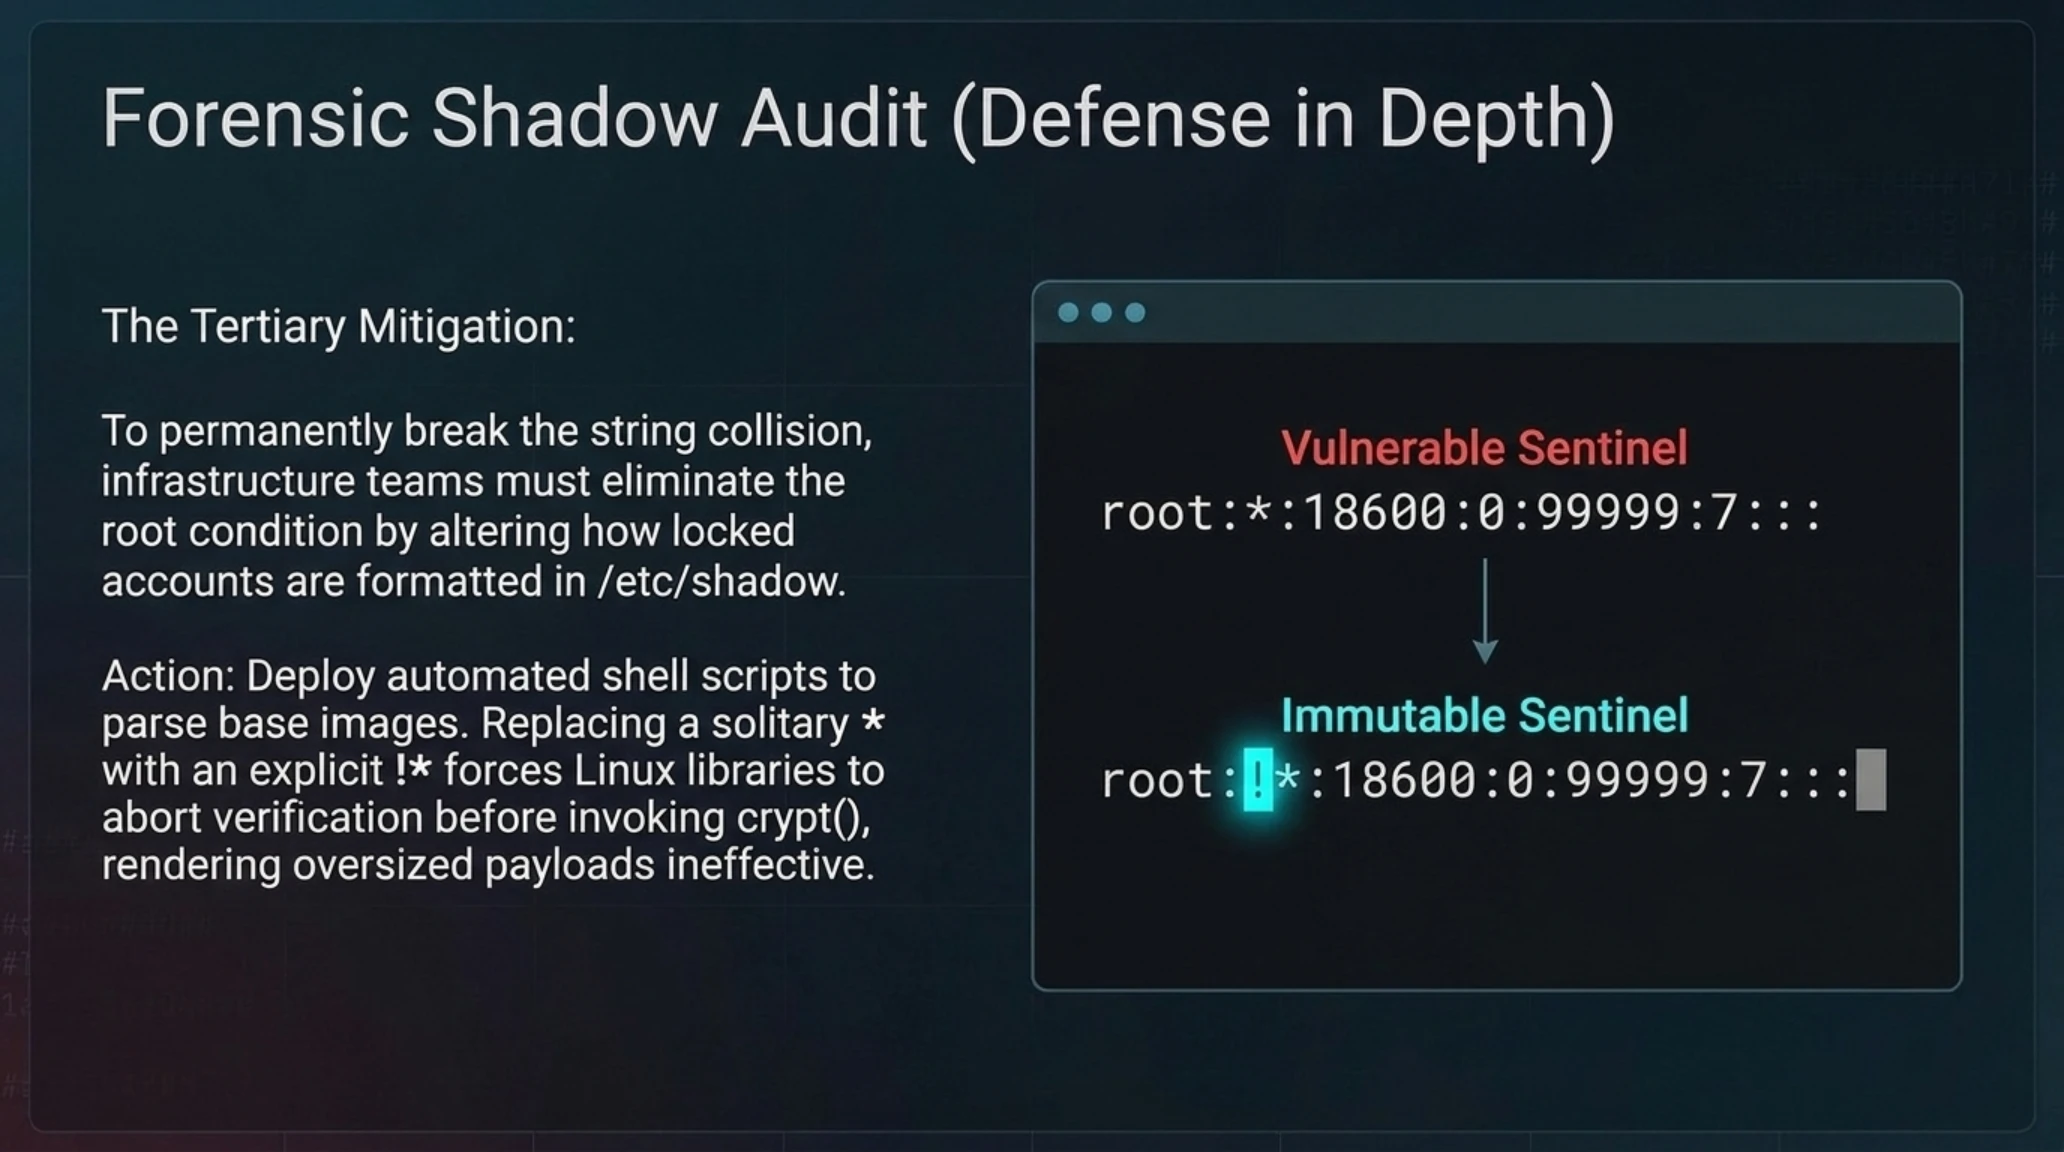
تتمثل الخطوة الثالثة في استراتيجية الحماية في تصحيح بنية ملف `/etc/shadow`؛ حيث يجهل الكثير من مديري النظم الفروق الدلالية الدقيقة للرموز المستخدمة في الخانة الثانية من هذا الملف الحساس.
في أنظمة لينكس، تعني علامة النجمة `*` أن الحساب ليس له كلمة مرور معينة لكنه غير مقفل برمجياً، بينما تدل علامة التعجب `!` بصورة صريحة على أن الحساب مقفل تماماً (Locked Account). وإذا كان الحساب مقفلاً بعلامة التعجب، فإن مكتبات المصادقة ترفض طلب الدخول فوراً قبل الوصول إلى دالة `crypt()`، مما يحصن الخادم حتى في حال استخدام إصدارات قديمة من OpenSSH.
وعندما يضع النظام رمز `!*` في حقل التشفير، يتم تفعيل حاجز أمني مزدوج؛ فالرمز الأول يوقف عملية المعالجة فوراً، والرمز الثاني يضمن استمرار حظر الدخول التفاعلي عبر واجهات تسجيل الدخول الرسومية أو بروتوكولات النقل الأخرى، مما يوفر حماية قطعية لا تقبل التأويل.
يتعين على فرق الأمان تشغيل برمجيات تدقيق لفحص ملفات shadow داخل صور الحاويات، وتعديل أي سطر يحتوي على علامة النجمة الفردية عبر الأمر `passwd -l
كما يُوصى بدمج هذا الفحص ضمن أدوات التحقق في مرحلة ما قبل النشر (Pre-Commit Hooks) لمستودعات Dockerfile، لضمان عدم تمرير أي صورة نظام تحتوي على حسابات غير مقفلة صراحة إلى بيئات التشغيل الفعلية.
كما ينبغي مراقبة سجلات النظام في `/var/log/messages` أو عبر `journalctl` لرصد أي محاولات مشبوهة لإدخال كلمات مرور ضخمة؛ إذ إن تكرار هذه الرسائل يشير بوضوح إلى نشاط مسح عدائي يستهدف المنظومة.
تفرض الأبعاد الهندسية لهذا الحادث مراجعة جذرية لطرائق اختبار التوافق البرمجي بين المكتبات الأساسية لمنظومات التشغيل مفتوحة المصدر.
يقدم تقييم الإيجابيات والسلبيات لتشديد ضوابط خوادم SSH رؤية واضحة لمهندسي البنية التحتية حول المسارات التشغيلية المقبلة:
- الإلغاء الحاسم لمتجهات هجمات التخمين عبر فرض المصادقة بالمفاتيح المشفرة
- التدقيق المنهجي لصور الحاويات القديمة وتوحيد معايير بيئات كوبرنيتس الإنتاجية
- إعادة ضبط وتطهير رموز ملف shadow واستبعاد القيم الافتراضية غير الآمنة
- احتمال انقطاع وصول بعض البرمجيات القديمة التي لا تزال تعتمد على كلمات المرور
- أعباء تنسيق الترقيع عبر مئات الآلاف من أجهزة التوجيه المدمجة وإنترنت الأشياء
- زيادة مؤقتة في أعباء فرق الدعم الفني خلال الساعات الأولى لتطبيق السياسات الصارمة
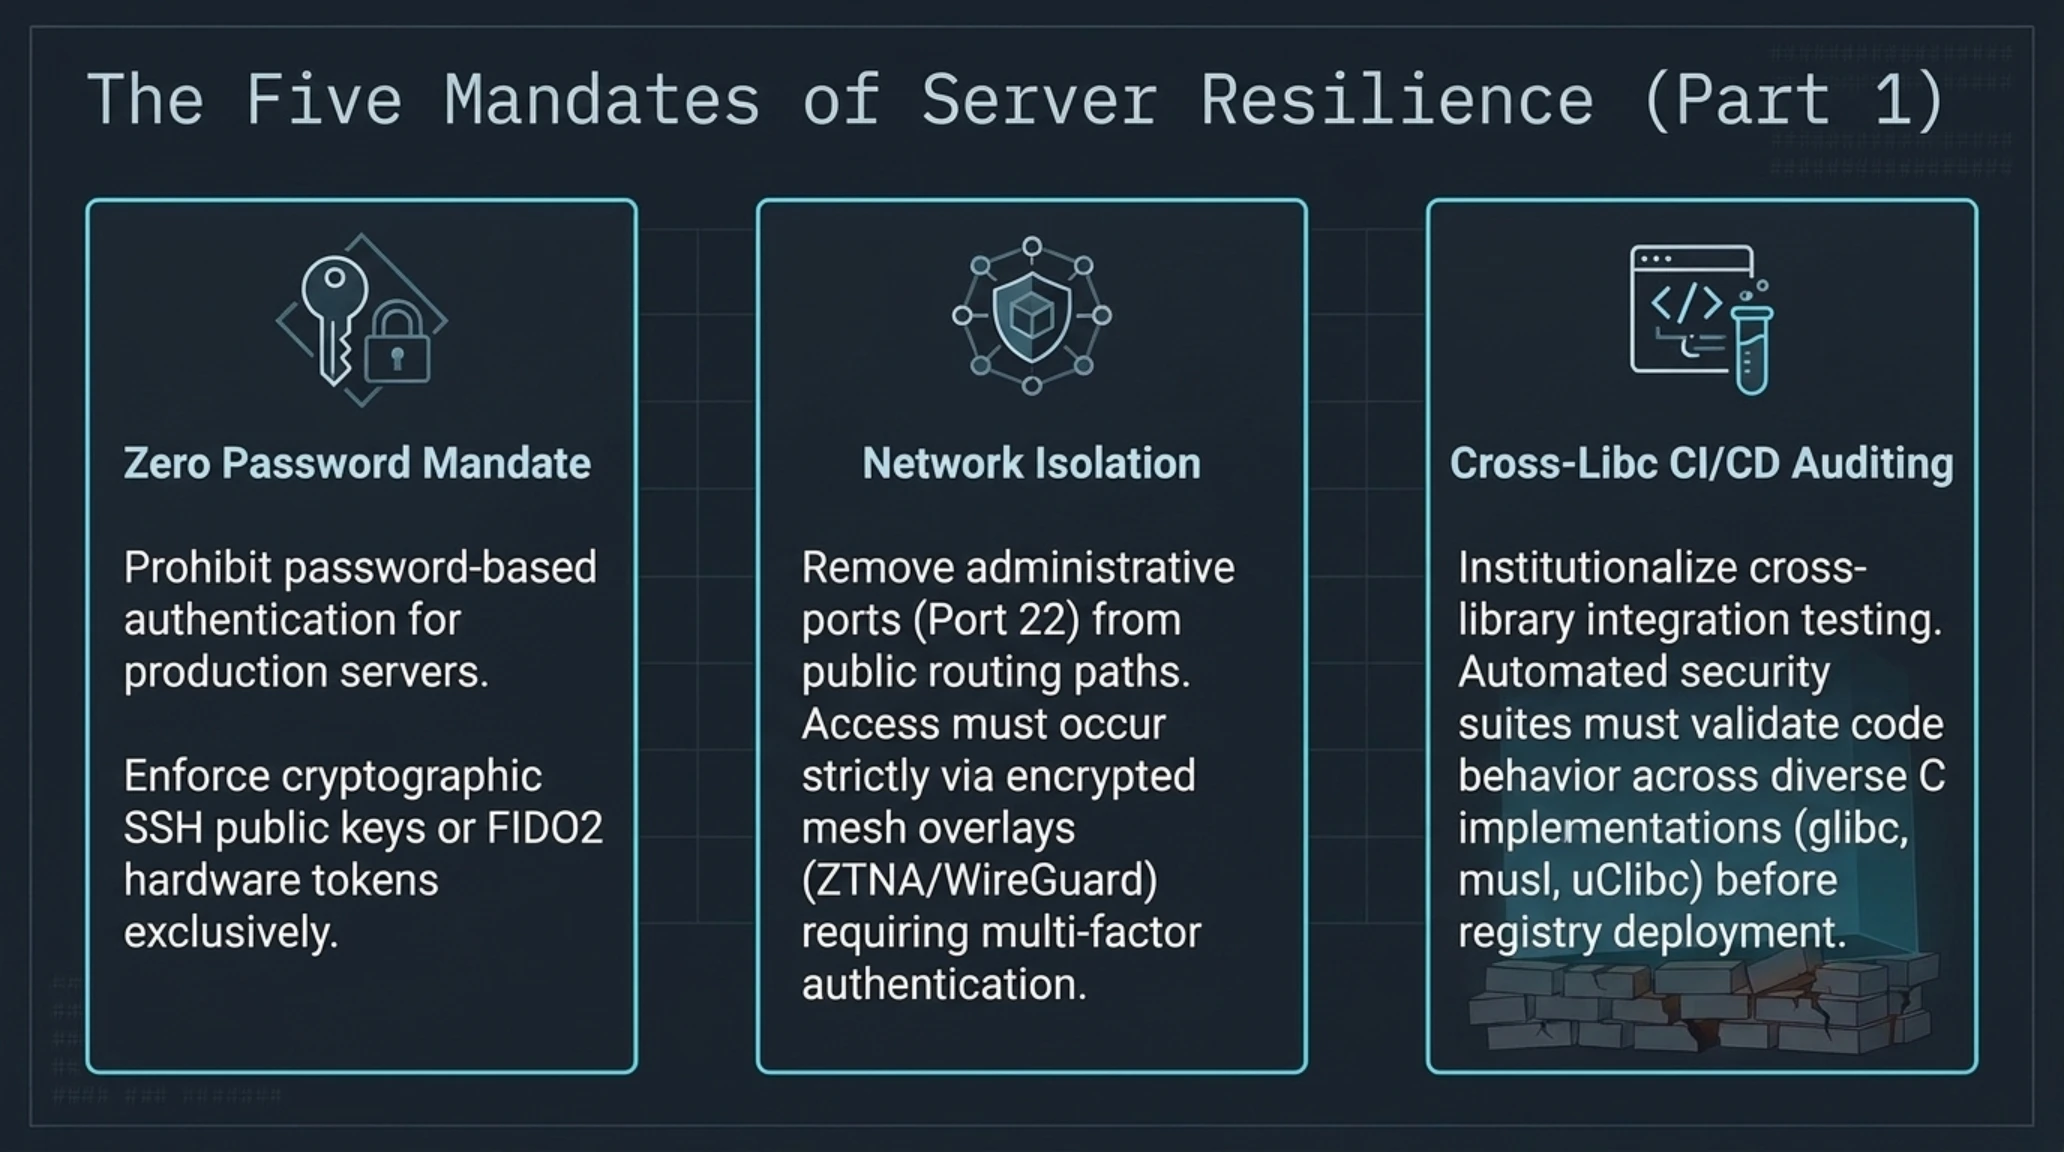
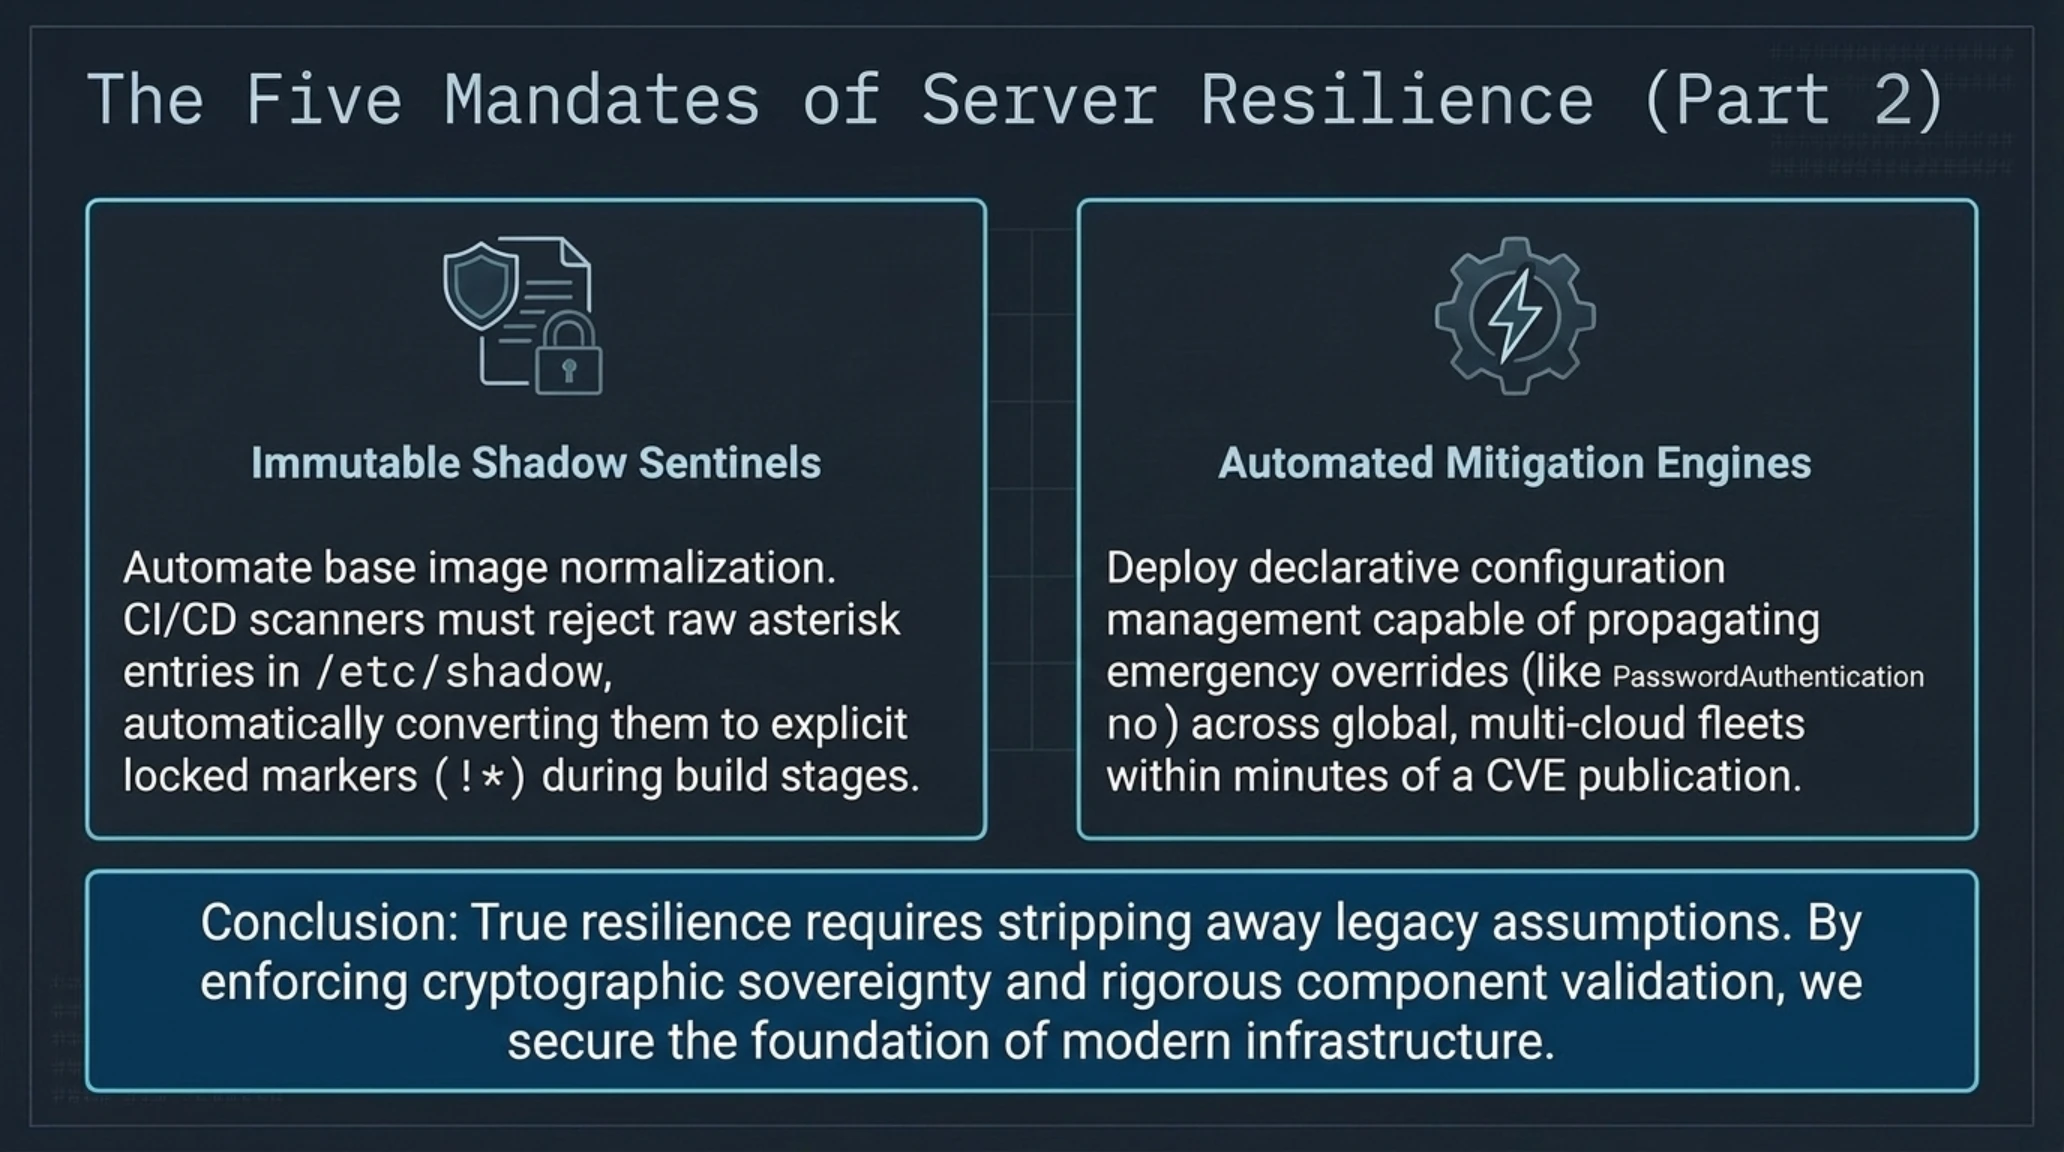
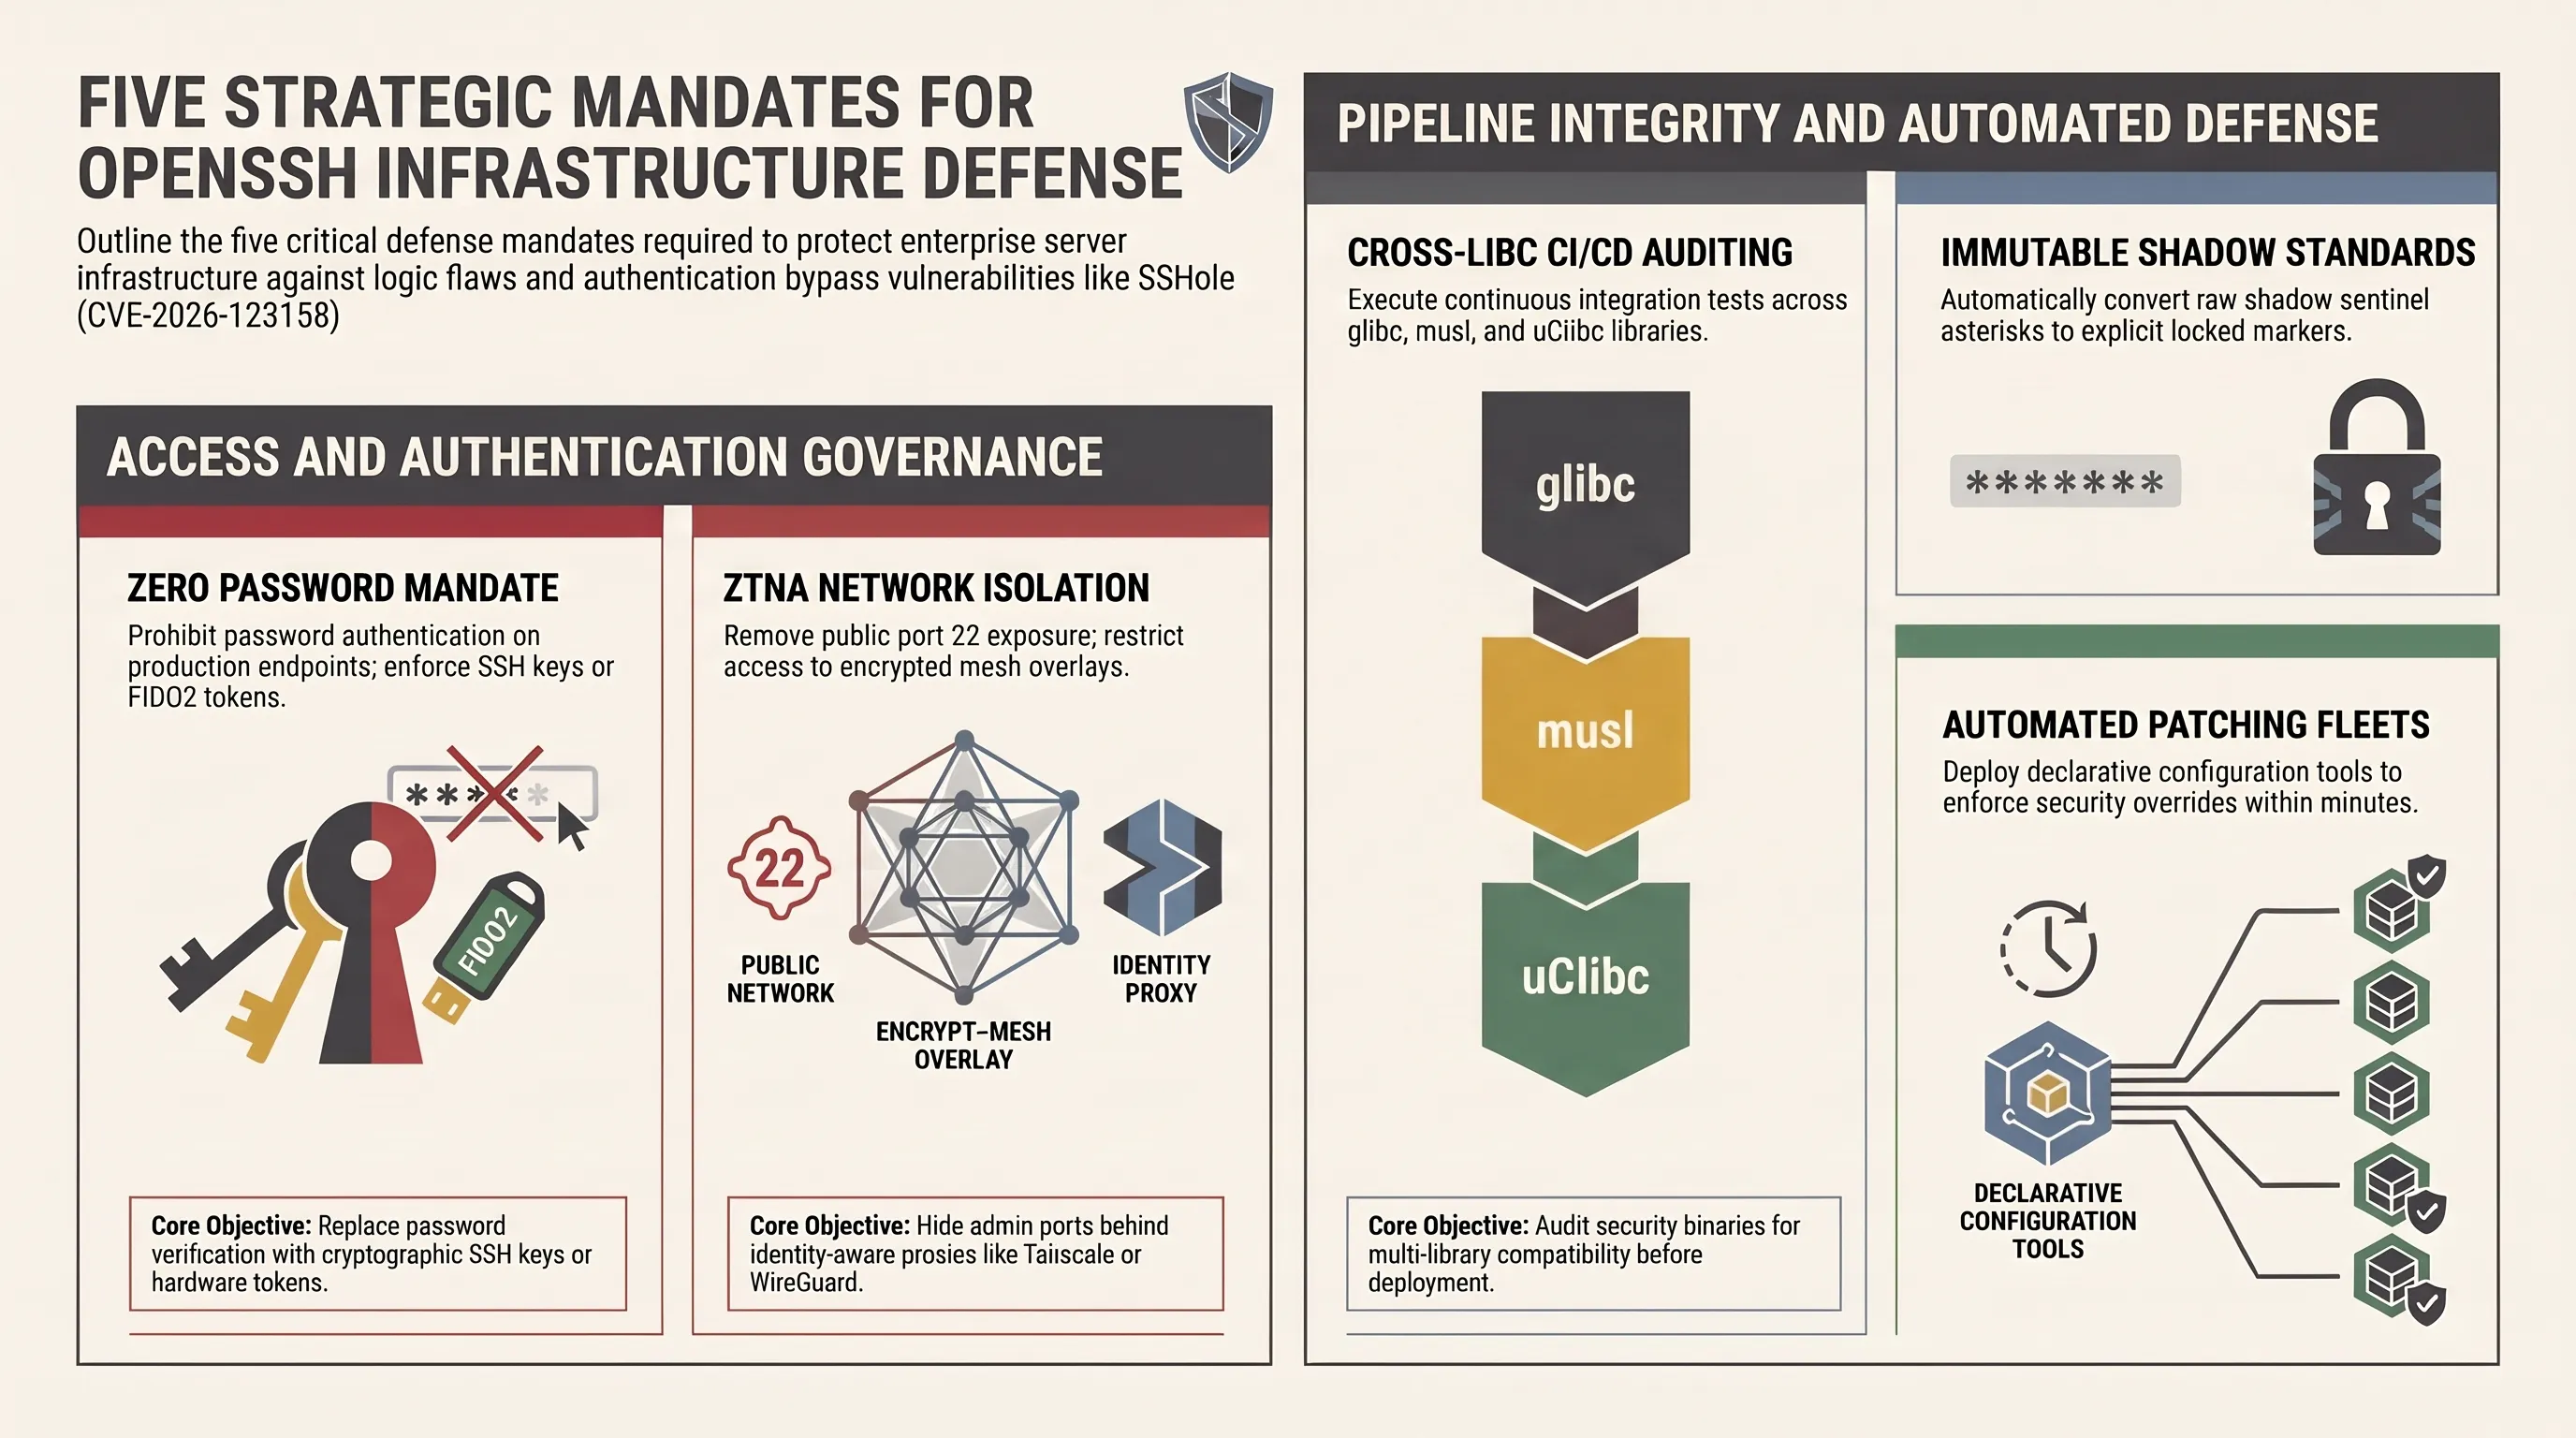
المحور 07: مانيفستو الصمود للبنية التحتية مفتوحة المصدر؛ 5 ركائز استراتيجية لحماية الخوادم
يجب التعامل مع أزمة SSHole كنقطة تحول تاريخية لصناعة البرمجيات؛ إذ برهنت على أن التداخلات المعقدة بين دوال النظام قد تقود إلى ثغرات تضع البنية التحتية العالمية على حافة الخطر. ولتأمين الخوادم بصورة قاطعة، يتعين على المؤسسات التقنية تطبيق خمس ركائز استراتيجية متكاملة.
تتمثل الركيزة الأولى في الحظر التام للمصادقة بكلمات المرور على الخوادم الإنتاجية (مبدأ انعدام كلمات المرور). يجب ألا تسمح منافذ SSH بتبادل كلمات المرور إطلاقاً في بيئات التشغيل الحية، وحصر تسجيل الدخول حصرياً في المفاتيح المشفرة العامة أو الشهادات الرقمية المؤقتة أو مفاتيح الأمان العتادية المعتمدة على معيار FIDO2.
ويضمن فرض البنية التحتية للمفاتيح المشفرة والمصادقة المتبادلة أنه حتى في حال حدوث خلل برمجي في دالة النظام التحتية، لا يمكن إتمام المصادقة دون تقديم توقيع رقمي سليم صادر عن مفتاح مشفر معتمد.
وتقضي الركيزة الثانية بالعزل التام لمنافذ الإدارة عن الشبكة العامة؛ حيث يجب عدم إتاحة خدمة SSH مباشرة للإنترنت، وحصر الوصول إليها عبر شبكات خاصة مشفرة مثل WireGuard أو بوابات الوصول الموثوق (ZTNA) التي تفرض المصادقة متعددة العوامل.
إن وضع خوادم SSH خلف بوابات وصول وسيطة يلغي تماماً قدرة الروبوتات الآلية على استكشاف منافذ النظام؛ فعندما لا يتمكن الماسح الآلي من إتمام المصافحة الأولية للبروتوكول عبر الإنترنت العام، تسقط أي فرصة لاستغلال ثغرات تجاوز التحقق في مهام الفحص الاستطلاعي الأولي.
ويسهم وضع واجهات الإدارة خلف بوابات وصول مشروطة في إحباط عمليات المسح الآلي العشوائي، مما يمنع شبكات البوت نت من استكشاف منافذ الخوادم واستهداف ثغرات يوم الصفر غير المعلنة.
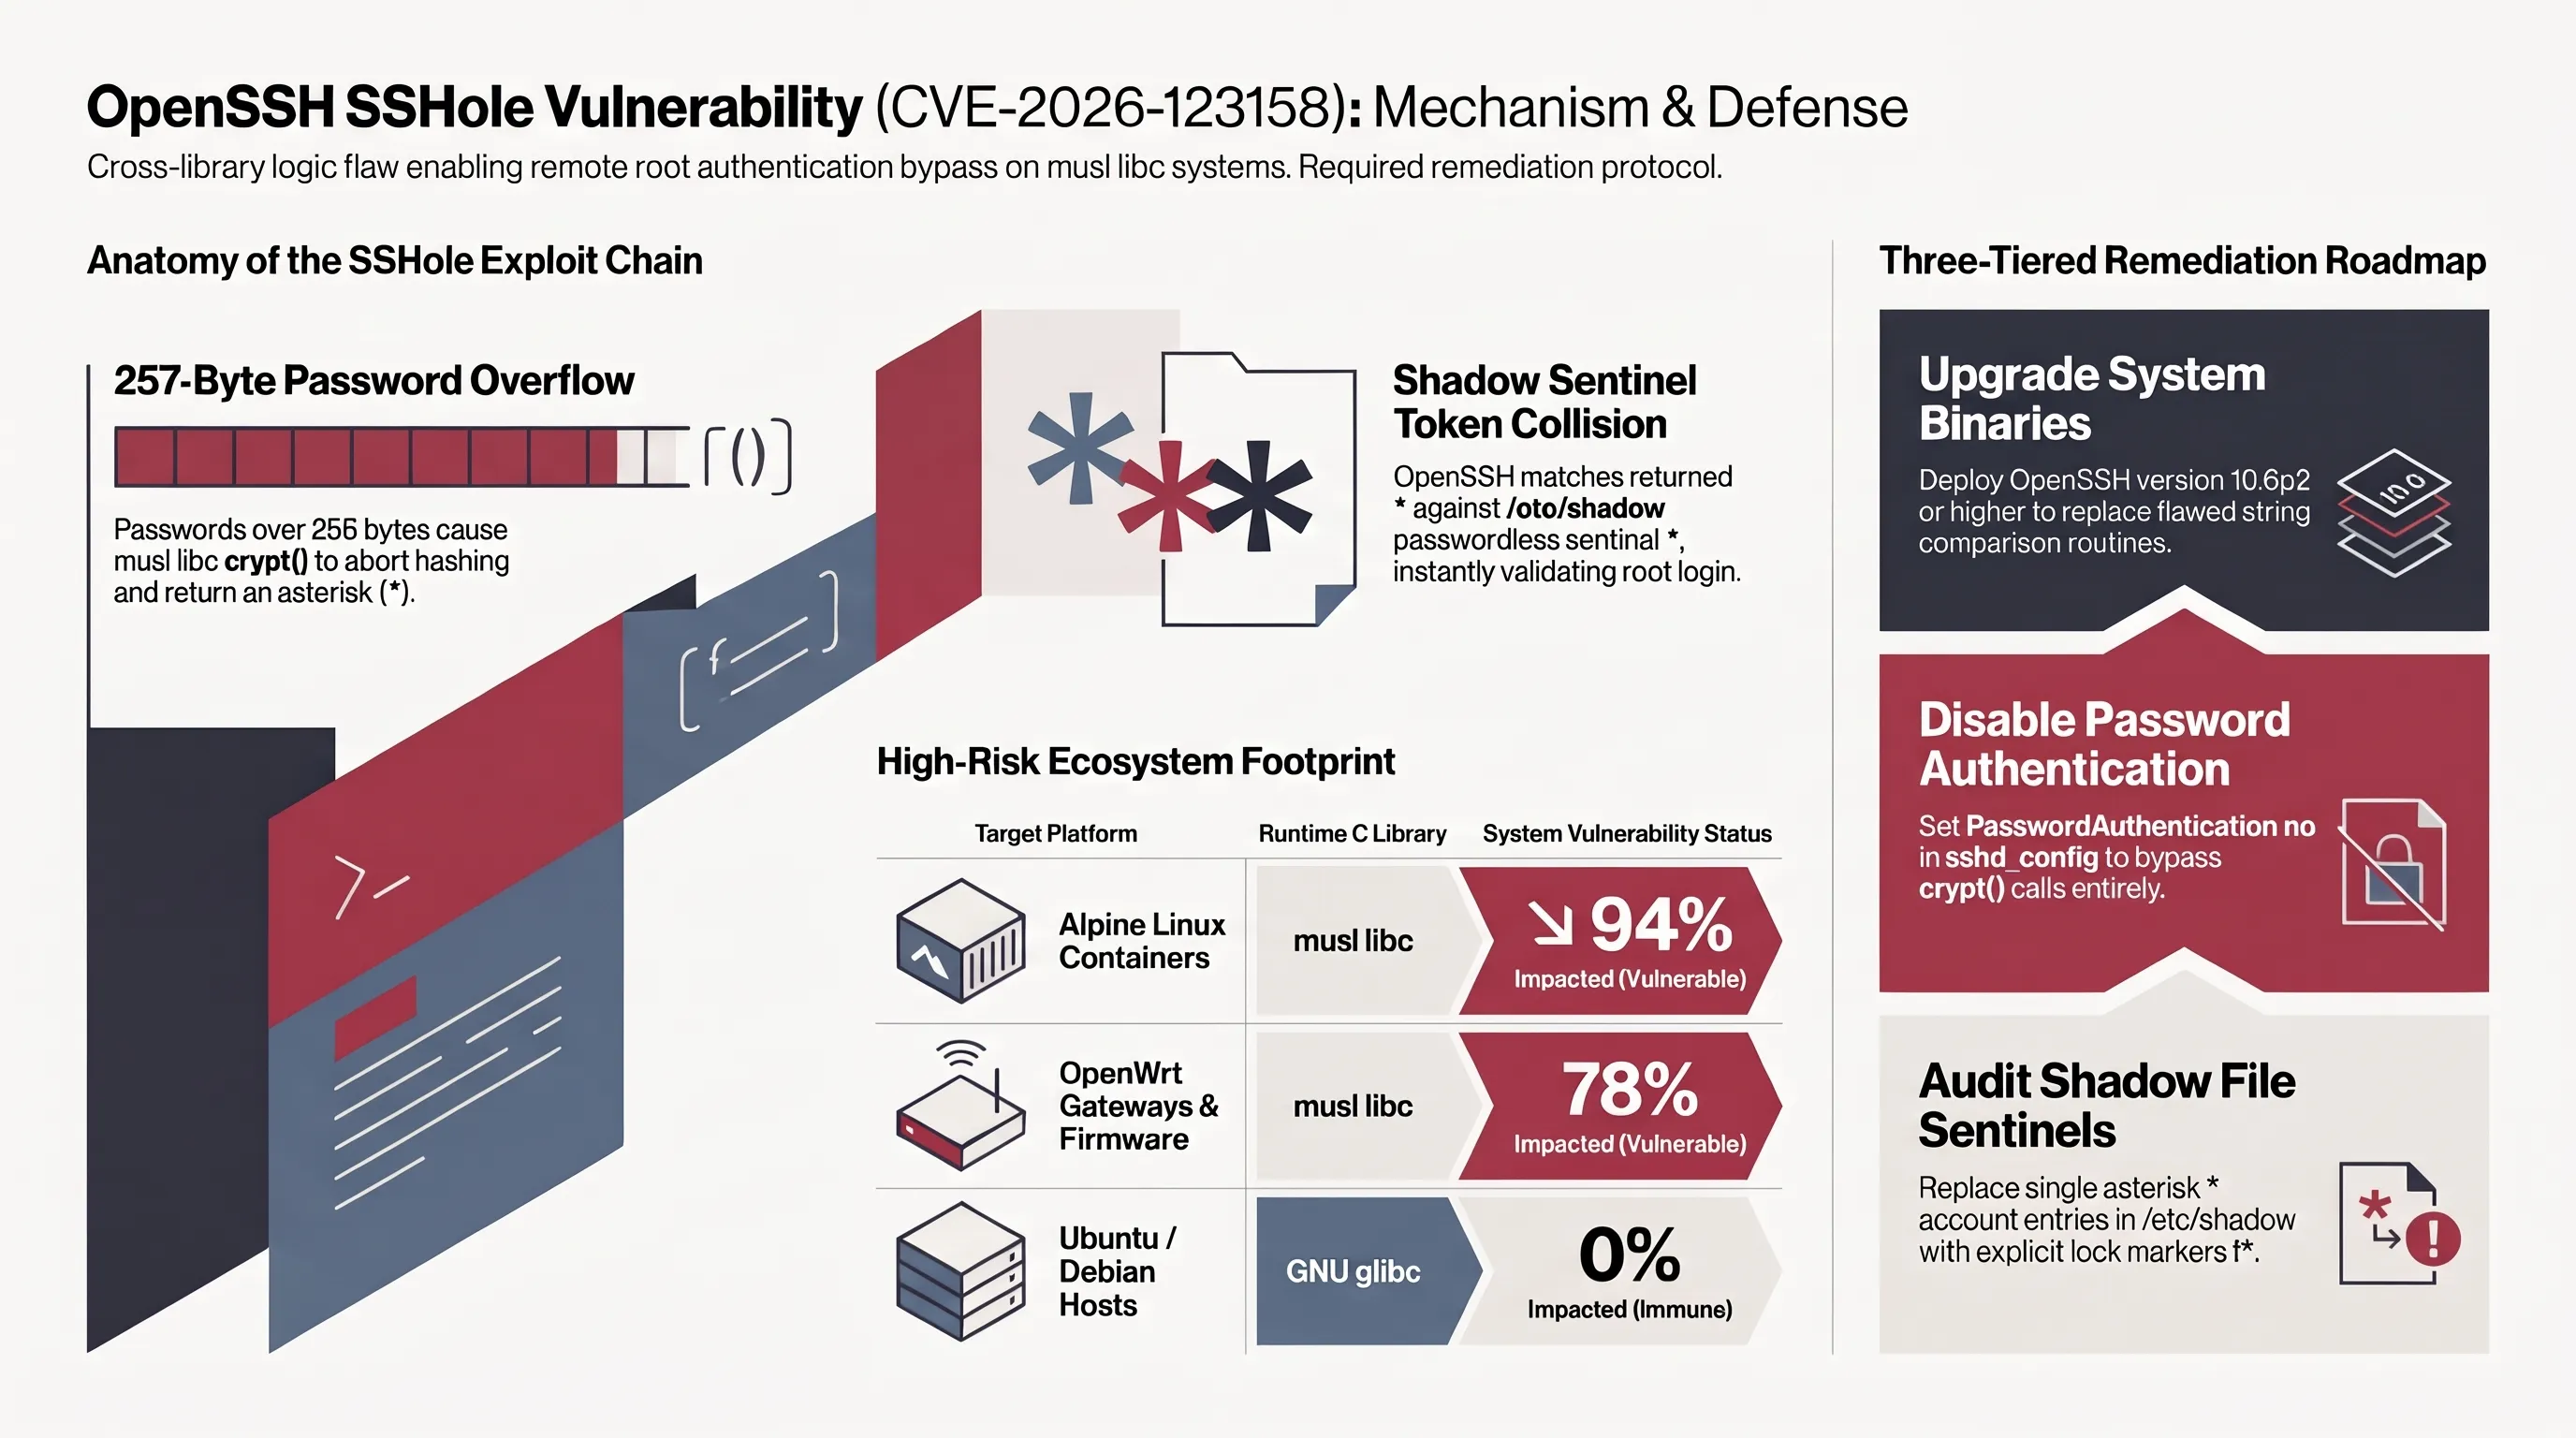
أما الركيزة الثالثة، فتفرض تطبيق اختبارات التكامل المتقاطع عبر مختلف مكتبات C في مسارات البناء المؤتمتة (Cross-Libc CI/CD Auditing)؛ بحيث تُختبر حزم الأمان تلقائياً على بيئات musl وuClibc بجانب glibc لرصد أي تباين في مخرجات الدوال في مراحل التطوير المبكرة.
ويشمل ذلك تضمين قواعد تدقيق آلي تكتشف أي شفرات برمجية تقارن مخرجات دوال التشفير بسلاسل نصية ثابتة دون التحقق الصريح من سجلات أخطاء النظام، مع فرض اختبارات مدخلات الحدود (Boundary Fuzzing) التي ترسل نصوصاً تتجاوز السعات المعتادة لاكتشاف الاستجابات الشاذة قبل اعتماد الشفرة.
ويشمل ذلك تضمين قواعد تدقيق آلي تكتشف أي شفرات برمجية تقارن مخرجات دوال التشفير بسلاسل نصية ثابتة دون التحقق الصريح من سجلات أخطاء النظام.
وتنص الركيزة الرابعة على الأتمتة الشاملة لفحص رموز ملف shadow في صور الحاويات؛ بحيث تمنع مسارات النشر تشغيل أي حاوية تحمل علامة النجمة الفردية في ملف shadow وتستبدلها تلقائياً بالرموز الصريحة للحظر (`!` أو `!*`).
ويضمن توحيد معايير ملفات الحسابات داخل قوالب البناء الأساسية توريث سياسات الحظر الآمنة لكافة الخدمات المشتقة، بصرف النظر عن طريقة تثبيت البرمجيات الإضافية لاحقاً.
وأخيراً، تدعو الركيزة الخامسة إلى تعزيز الشفافية والتنسيق المشترك لنشر التحديثات البرمجية الفورية؛ حيث يجب على مديري البنية التحتية اعتماد حلول التهيئة الآلية لتطبيق التعديلات الوقائية على آلاف الخوادم في دقائق معدودة من صدور التحذيرات الأمنية.
إن ربط أدوات التهيئة التلقائية بمنظومات المراقبة الموحدة يتيح للمؤسسات تطبيق الإجراءات الاحترازية عبر السحب المتعددة بصورة لحظية، مما يقلص نافذة الخطر من أسابيع إلى ثوانٍ معدودة ويحفظ السيادة الرقمية للمؤسسة.
الحكم النهائي وقائمة المصادر الرسمية المعتمدة
تم التحقق من كافة الحقائق الهندسية وأوامر التهيئة الواردة في هذا التقرير استناداً إلى الوثائق الرسمية للمصادر التالية:
- National Vulnerability Database (NVD): CVE-2026-123158 Detail and CVSS 8.1 Vulnerability Severity Analysis
- The Hacker News Security Bulletin: Hackers Target OpenSSH SSHole Flaw Within Hours of Disclosure, Gain Root on Honeypot
- Previdian Cyber Threat Intelligence: Forensic Identification and In-the-Wild Exploitation Telemetry of SSHole
- Alpine Linux Security Advisory: OpenSSH 10.6p2 Patch Release Notes and Package Update Instructions
- musl libc Project Documentation: Crypt Function Implementation Limits and Asterisk Return Specifications
الأسئلة الشائعة حول ثغرة SSHole الحرجة في خوادم لينكس
كيف تعمل ثغرة SSHole (CVE-2026-123158) من الناحية الفنية؟
تحدث الثغرة بسبب تفاعل غير مقصود بين OpenSSH ومكتبة musl libc؛ فعند إدخال كلمة مرور تتجاوز 256 بايت، تفشل دالة crypt وتعيد علامة النجمة (*). ويقارن الخادم هذا الناتج مع علامة النجمة في ملف shadow للحسابات المقفلة، فيتطابقان وتتم المصادقة بنجاح دون كلمة مرور.
ما هي أنظمة التشغيل والتوزيعات المعرضة لخطر الاختراق؟
تتأثر كافة الأنظمة المعتمدة على مكتبة musl مثل ألبين لينكس (Alpine Linux) وأجهزة التوجيه بنظام OpenWrt والأنظمة المدمجة بـ Buildroot وYocto التي تشغل OpenSSH بدون وحدات PAM.
هل خوادم المؤسسات المعتمدة على أوبونتو أو دبيان أو ريد هات معرضة للخطر؟
كلا؛ فالأنظمة التي تعتمد على مكتبة غنو القياسية (glibc) أو تفعل وحدات المصادقة PAM محصنة تماماً لأن glibc لا تعيد علامة النجمة عند تجاوز طول المدخلات.
ما هو الإجراء الوقائي الأسرع لحماية الخادم فوراً؟
أسرع حل مؤقت هو إضافة السطر PasswordAuthentication no في ملف الإعدادات /etc/ssh/sshd_config وإعادة تشغيل خدمة sshd لتعطيل معالجة كلمات المرور بالكامل.
هل تحديث حزمة OpenSSH في ألبين لينكس يحل المشكلة نهائياً؟
نعم؛ بتثبيت الإصدار OpenSSH 10.6p2 أو أحدث عبر الأمر apk add --upgrade openssh يتم تصحيح منطق التحقق وتأمين الخادم تماماً.
لماذا تمثل الرموز المستخدمة في ملف shadow أهمية بالغة في هذه الثغرة؟
لأنه إذا كانت الحسابات المقفلة تستخدم علامة التعجب (!) بدلاً من النجمة (*)، فإن النظام يرفض طلب الدخول فوراً قبل استدعاء دالة التشفير، مما يبطل مفعول الهجوم.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: دليل ترقيع ثغرة SSHole في OpenSSH (CVE-2026-123158) لينكس