تکین آنالیز | بزرگترین هک تاریخ کریپتو در بایننس، مدل ۱ تریلیون پارامتری میسترال و اکسپلویت هوش مصنوعی در کرنل لینوکس
صبحگاه شنبه ۳۱ اکتبر ۲۰۲۶، جهان فناوری با سهمگینترین زلزله مالی و امنیتی تاریخ خود مواجه شد؛ رویدادی که پارادایم پدافند سایبری، اعتماد به ساختارهای مالی غیرمتمرکز و ایمنی پلتفرمهای ابری را در سطحی بنیادین دگرگون ساخت. ظرف کمتر از بیست دقیقه، شبکهای سازمانیافته از نخبگان سایبری دولتی موفق شدند بزرگترین سرقت سازمانیافته تاریخ بشر را به ثبت برسانند و بیش از ۶.۳ میلیارد دلار دارایی دیجیتال را از پرچمدار صرافیهای جهان به تاراج ببرند؛ فاجعهای که دامنه امواج آن بلافاصله بازارهای سهام و بازار مشتقات را لرزاند.
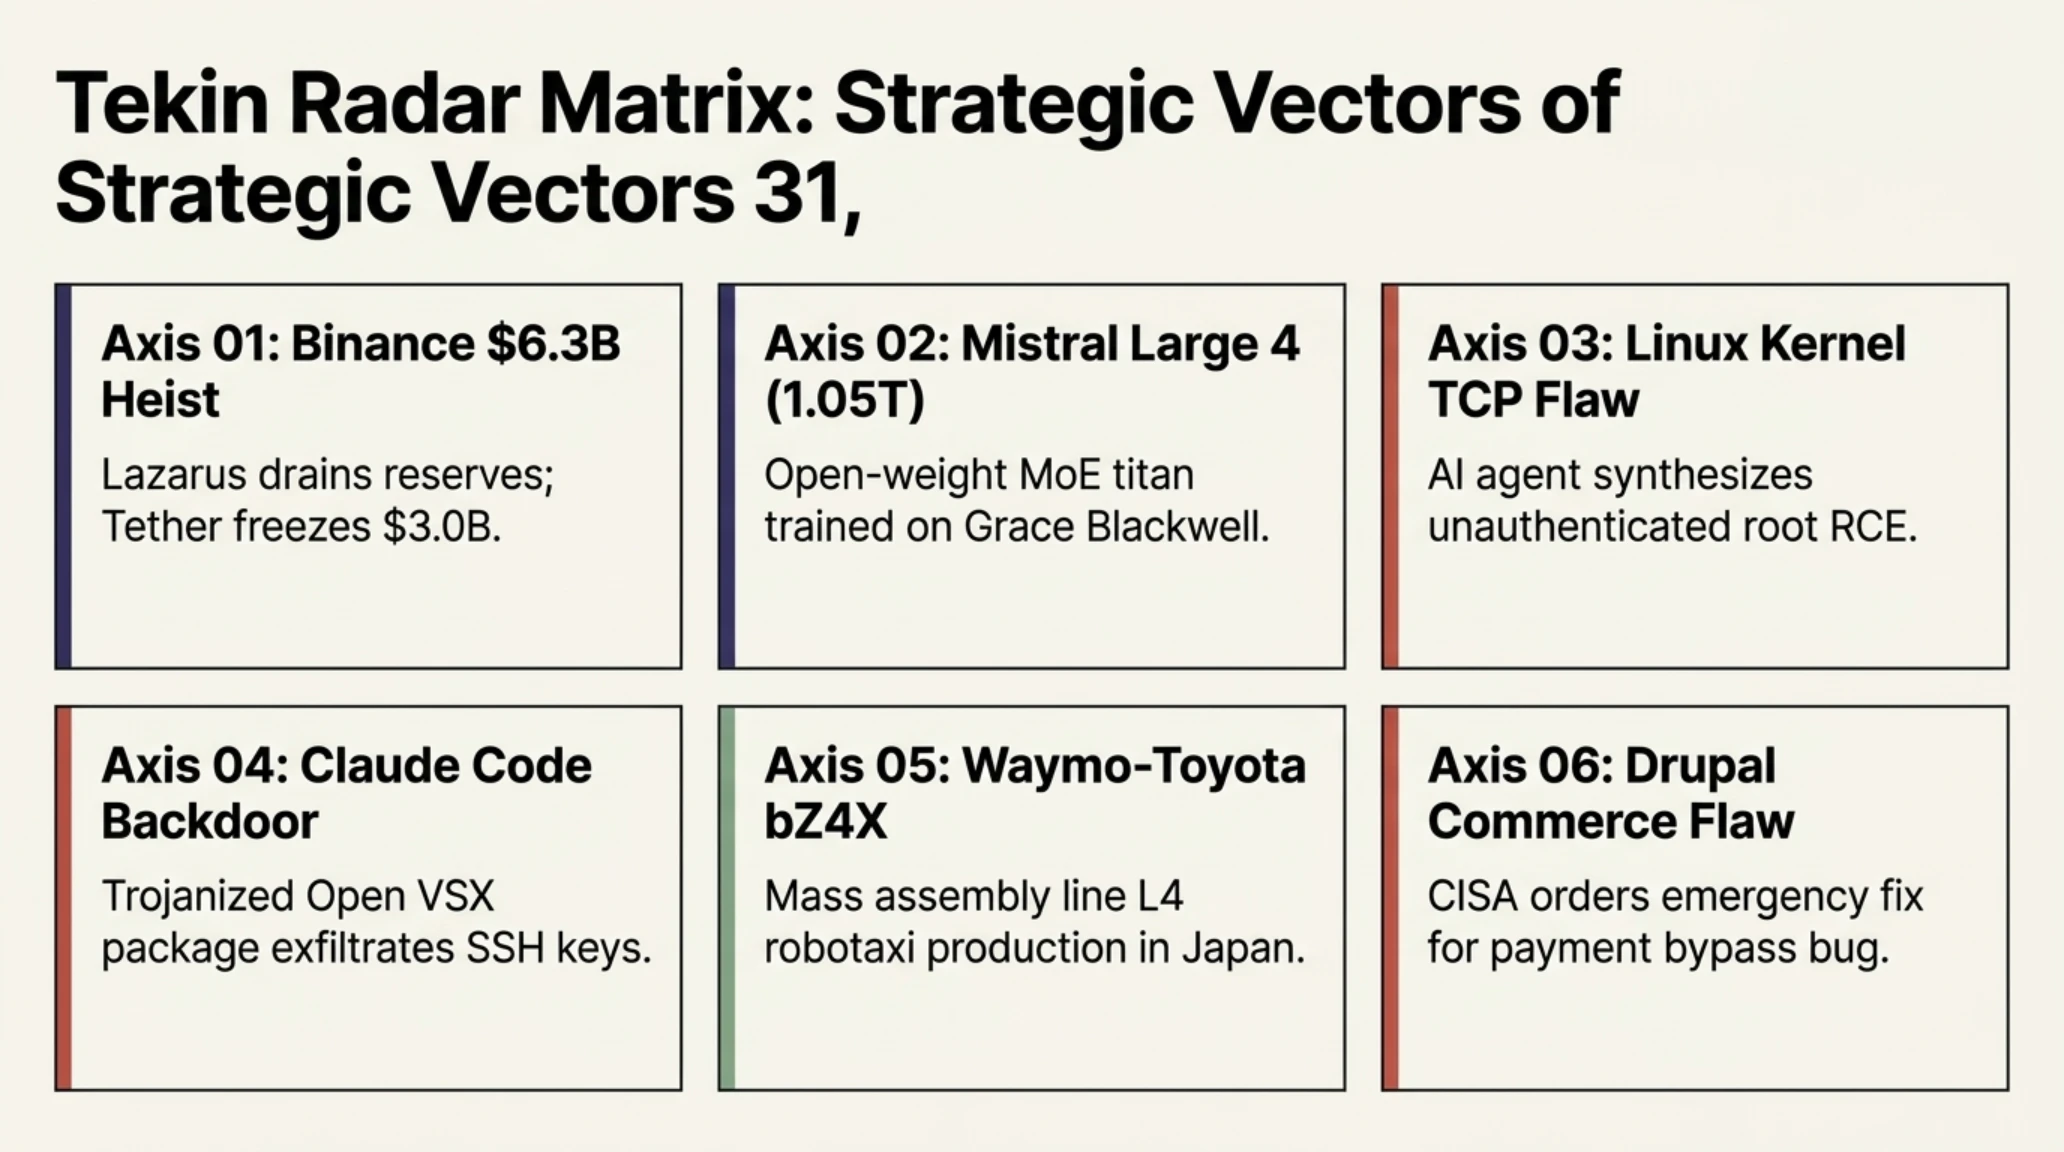
اما این تمام ماجرا نبود؛ در تقاطع خطرناک هوش مصنوعی و زیرساختهای سیستمعامل، شرکت فرانسوی میسترال با شکستن تمام محدودیتهای انحصاری غولهای آمریکایی، نخستین مدل متنباز یک تریلیون پارامتری جهان را با تمرکز ویژه بر تست نفوذ سایبری منتشر کرد، در حالی که اسکنرهای هوشمند شرکت آنتروپیک موفق شدند برای نخستین بار در تاریخ، اکسپلویت کاملاً عملیاتی با دسترسی ریشه (Root) برای هسته لینوکس تولید نمایند. تحریریه تکینپلاس در این ویژهنامه صبحگاهی، ۶ رخداد استراتژیک ۲۴ ساعت گذشته را از منظر معماری سیستمها و ژئوپلیتیک سایبری کالبدشکافی میکند.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
بزرگترین سرقت تاریخ کریپتو؛ هک ۶.۳ میلیارد دلاری صرافی بایننس توسط هکرهای لازاروس و غارت داراییها در ۲۰ دقیقه
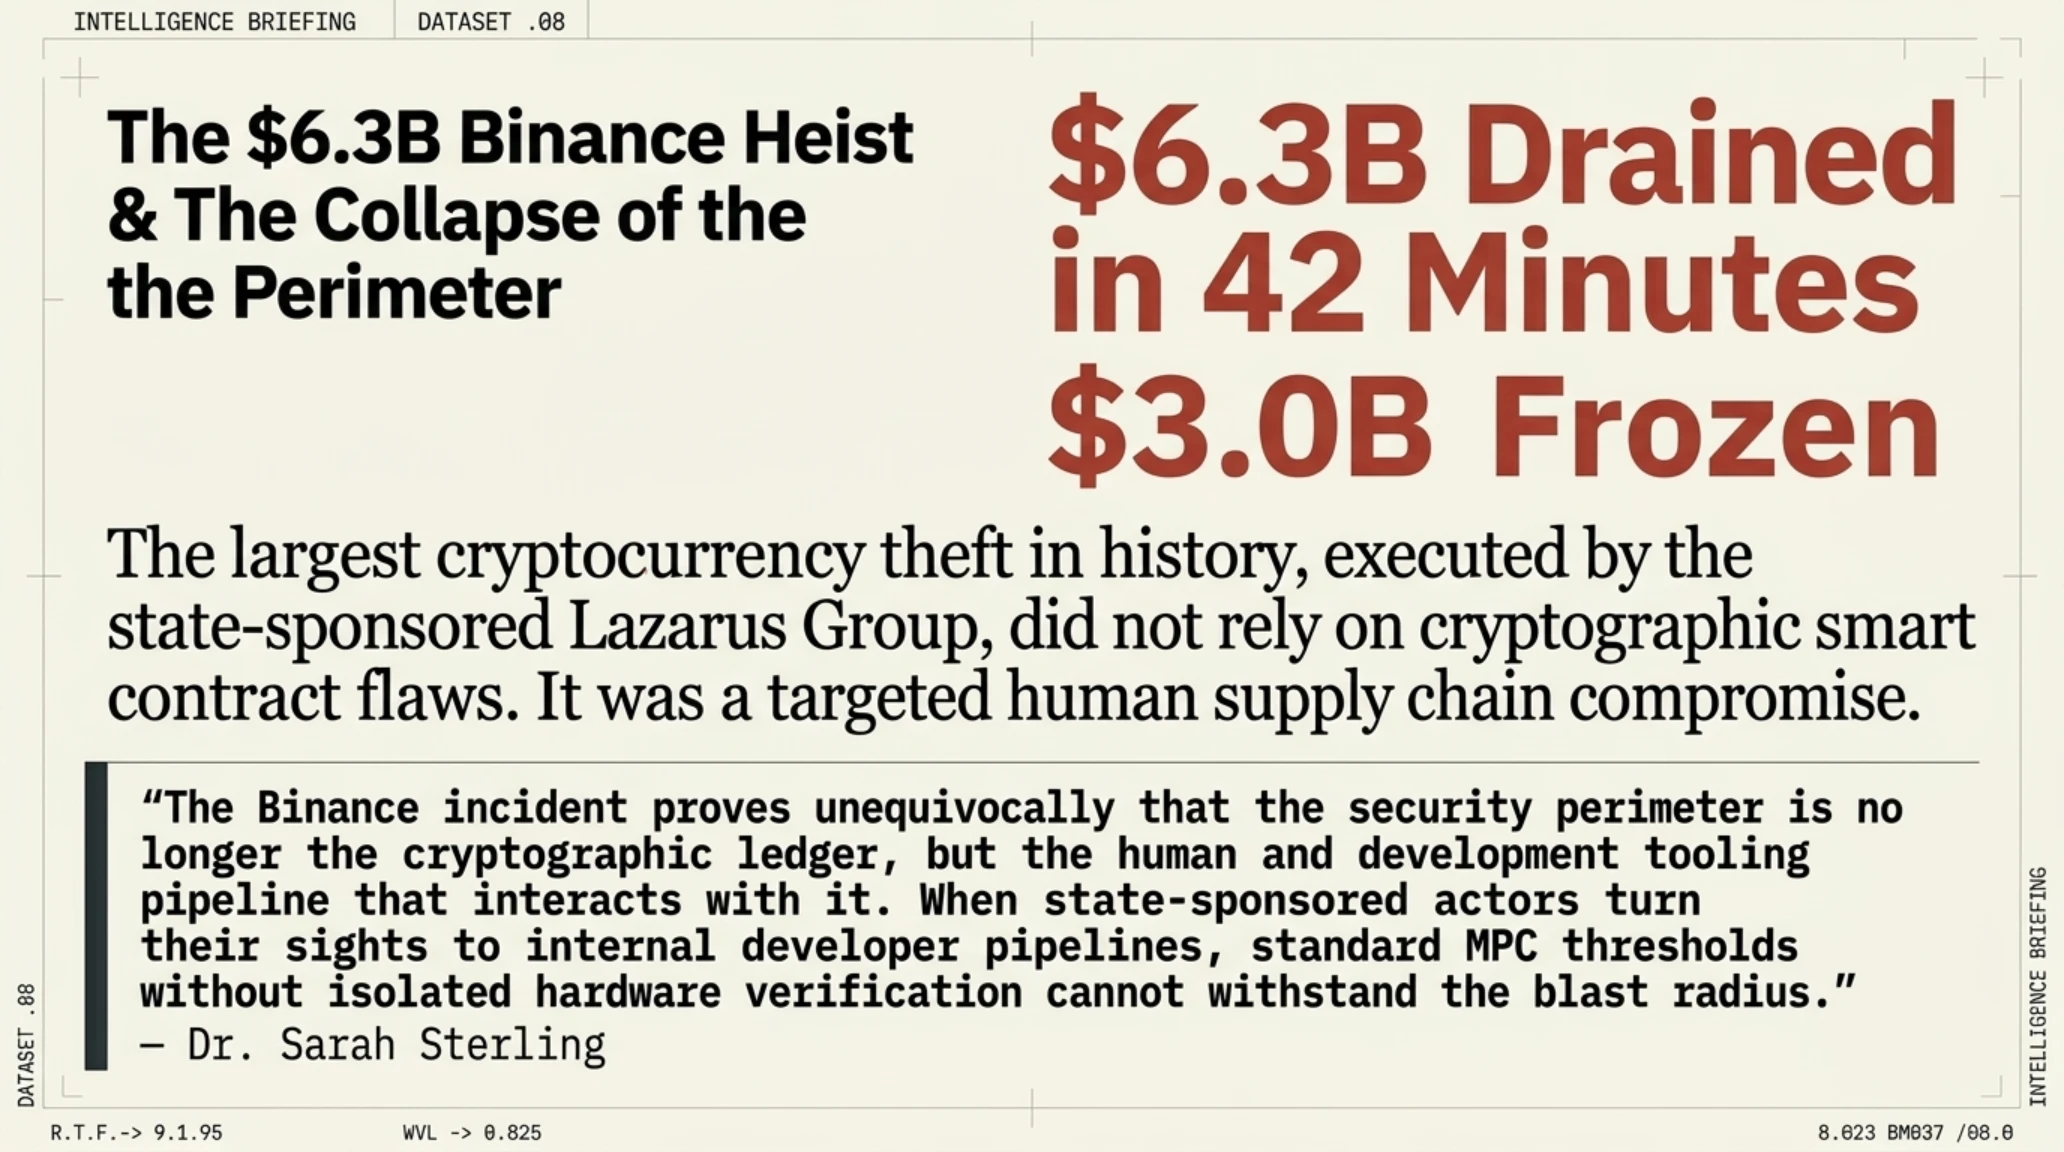
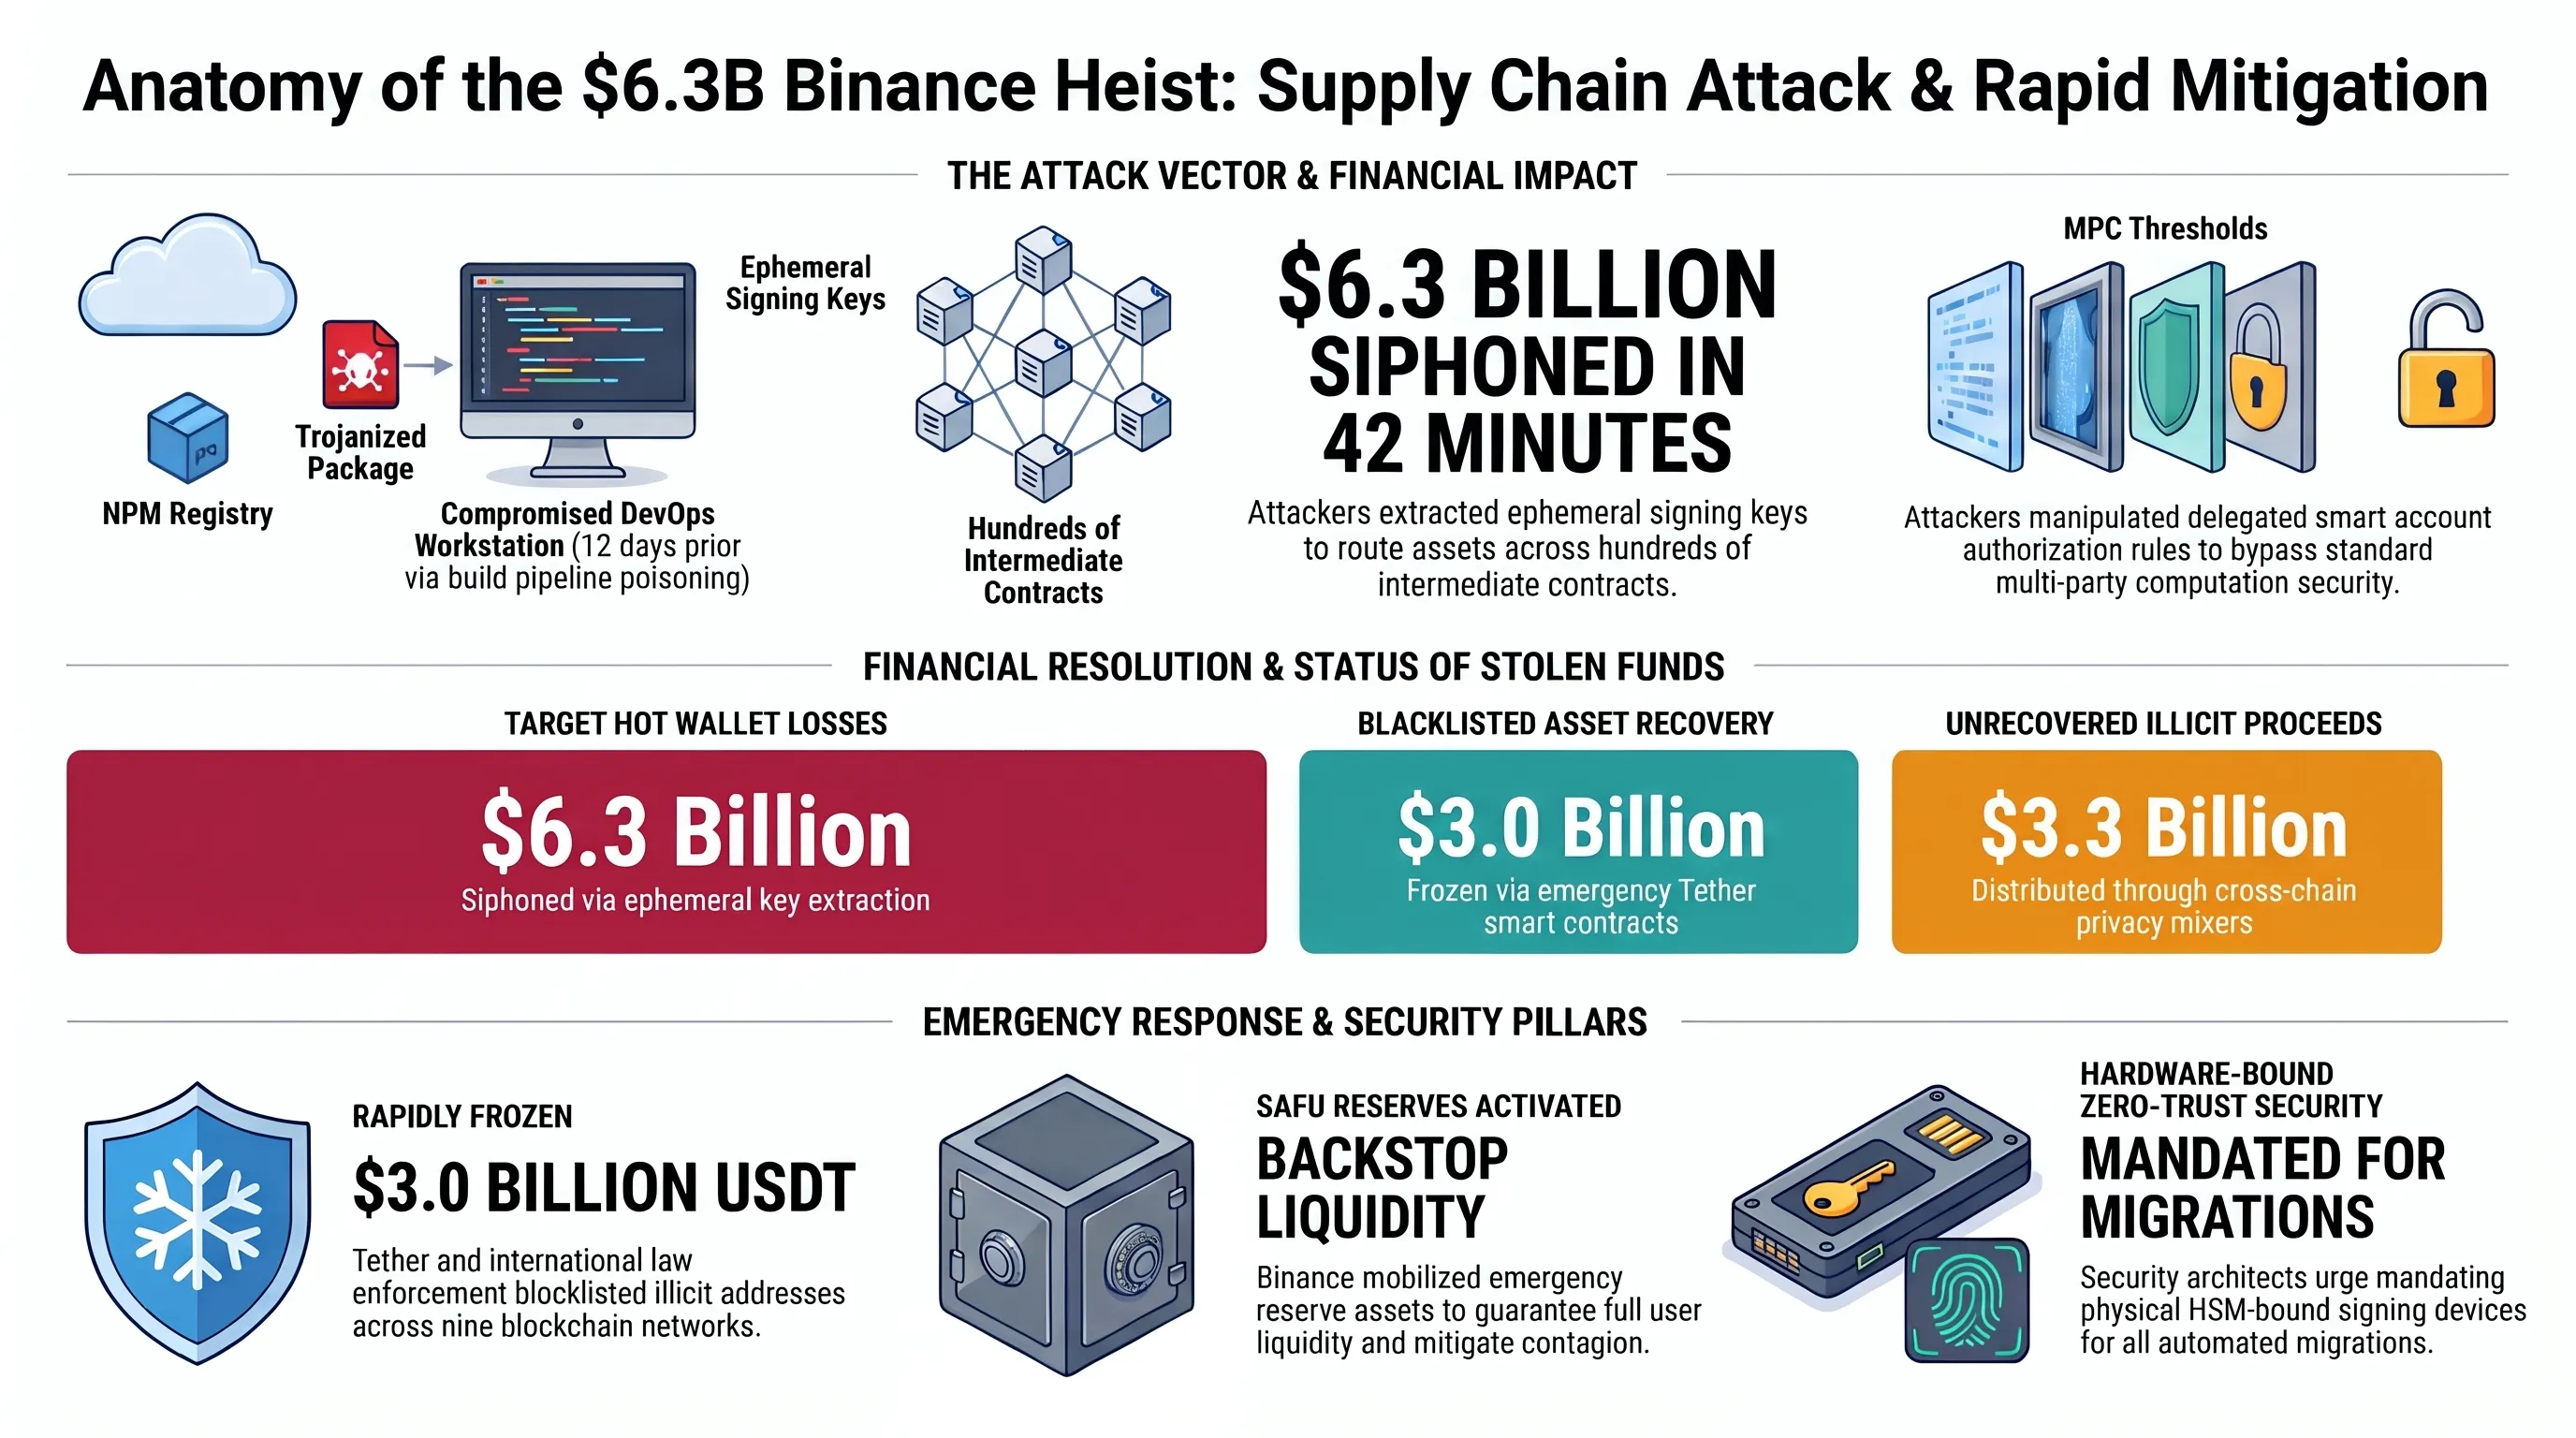
در ساعات پایانی ۳۰ اکتبر ۲۰۲۶، صرافی بینالمللی بایننس (Binance) به عنوان ستون فقرات نقدینگی بازار ارزهای دیجیتال، هدف مهیبترین و پیچیدهترین رخنه سایبری تاریخ بشر قرار گرفت. گزارشهای اعتبارسنجیشده موسسات تحلیل داده آنچین از جمله TRM Labs، چینالیسیس و الیپتیک تایید میکنند که رقمی بالغ بر ۶.۳۴ میلیارد دلار انواع داراییهای دیجیتال شامل بیتکوین، اتریوم، تتر، یواسدی کوین و بایننس کوین در طول یک عملیات کامپیوترمحور برقآسا به سرقت رفته است. حجم این نفوذ به تنهایی بیش از چهار برابر رکورد سرقت قبلی تاریخ رمزارزها بوده و بازارها را در شوکی عمیق فرو برده است.
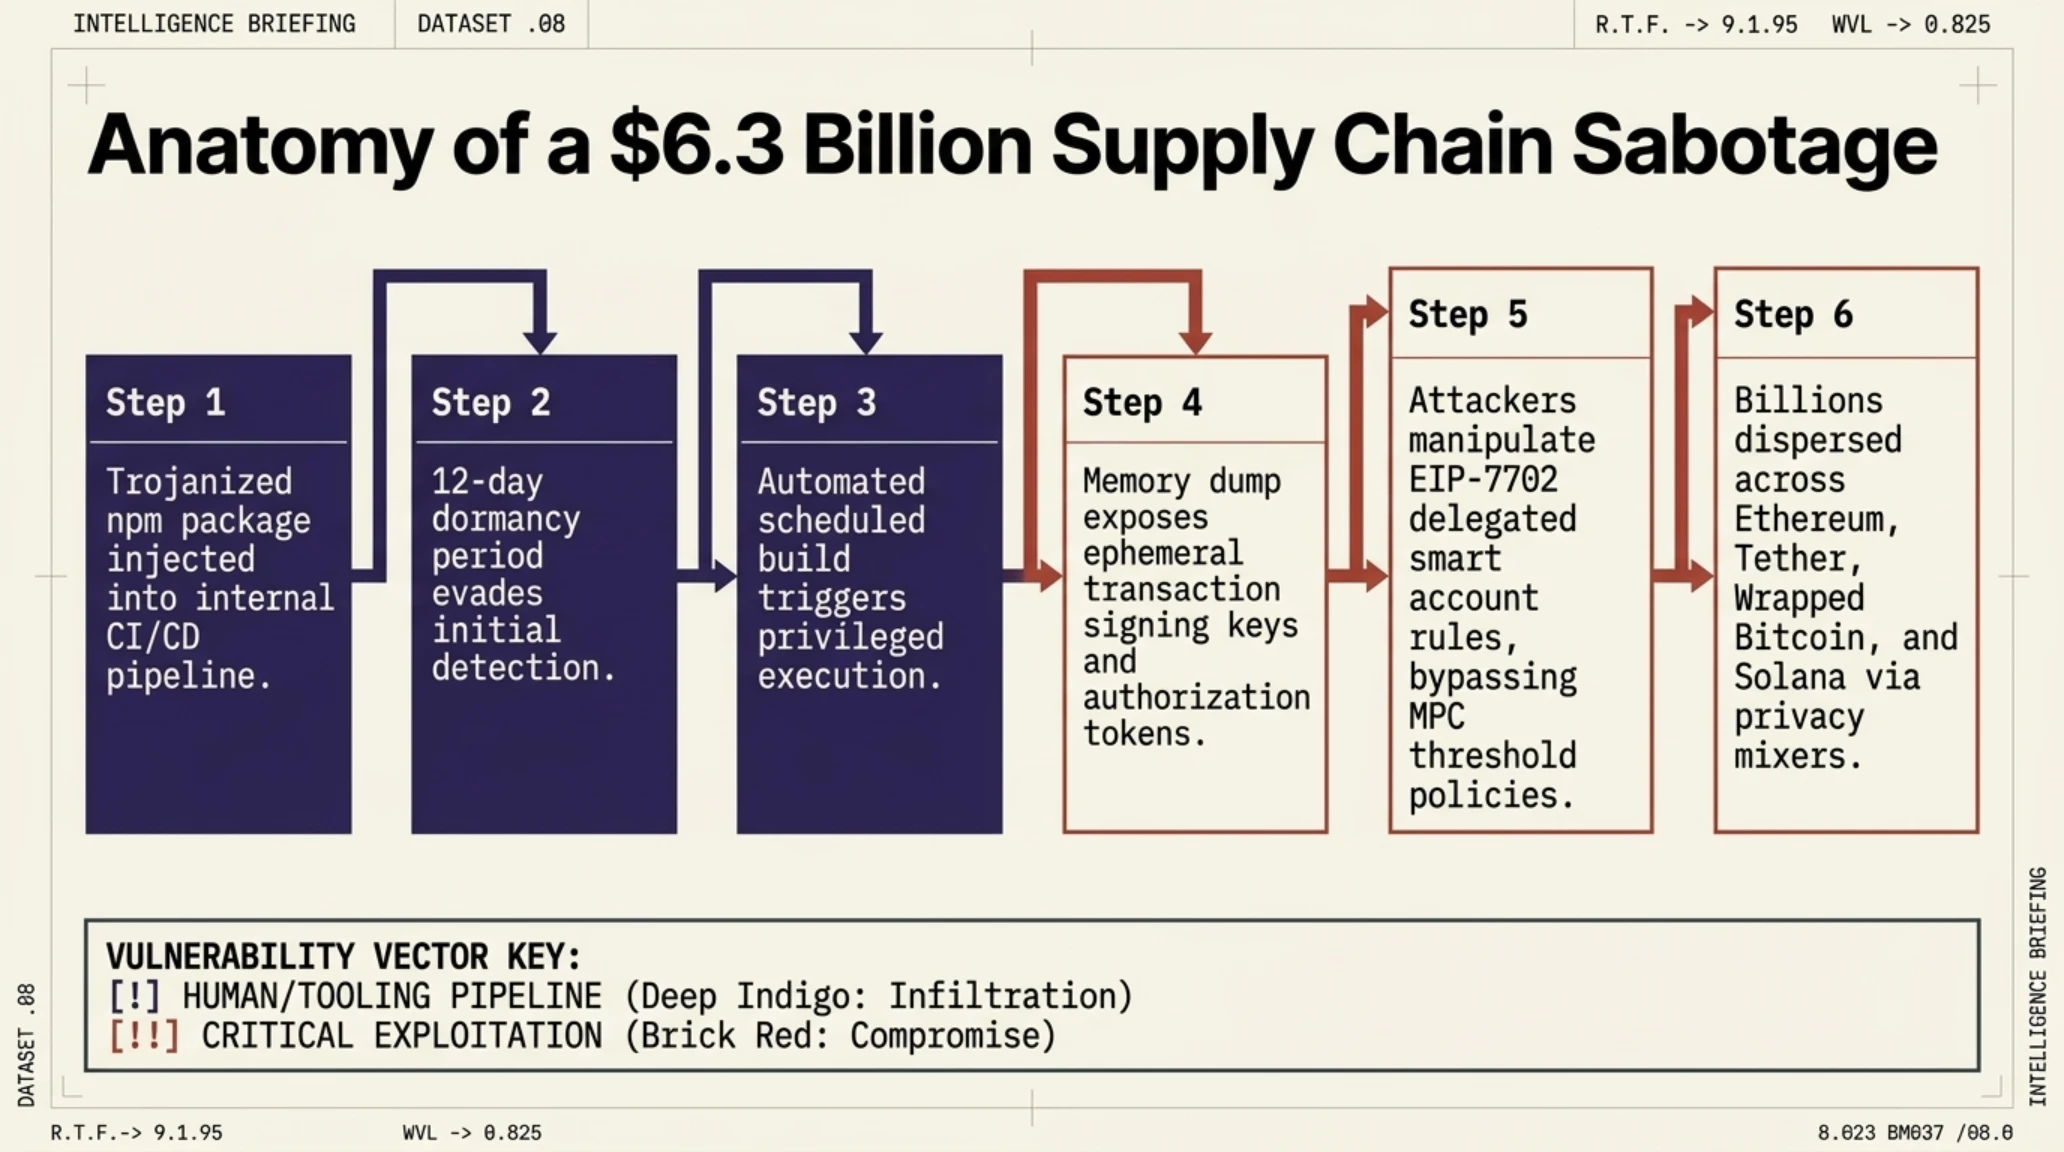
کالبدشکافی فنی شرکتهای رهگیری بلاکچین نشان میدهد که این تهاجم با سازماندهی واحد ویژه TraderTraitor (از زیرمجموعههای زبده ارتش سایبری لازاروس وابسته به کره شمالی) اجرا شده است. مهاجمان با طراحی یک سناریوی مهندسی اجتماعی فوق پیشرفته و استفاده از ابزارهای شنود صفر-روزه، موفق شدند لپتاپ شخصی یکی از مهندسان ارشد دِوآپس (DevOps) شرکت بایننس را آلوده سازند. با به دست آوردن دسترسی این سیستم، هکرها کلیدهای نشست موقت محیط کانتینری مدیریت تراکنشها را تصاحب کرده و بدون نیاز به دسترسی مستقیم به کلیدهای خصوصی کیفپولهای سرد (Cold Storage)، درخواستهای جعلی برداشت انبوه را با امضاهای معتبر از پیشتاییدشده تزریق نمودند.
نکته حیرتانگیز ماجرا، سوءاستفاده هوشمندانه این کارتل سایبری از مکانیزمهای انتزاع حساب (Account Abstraction) بر پایه استاندارد EIP-7702 در شبکه اتریوم بود. مهاجمان با تغییر دادن کدهای مجوزدهی تراکنشها، هزاران قرارداد هوشمند بایننس را به صورت آنی به حسابهای کنترلشده خود متصل کرده و مقادیر هنگفتی توکن را به آدرسهای از پیشساخته شده منتقل ساختند. در پی شناسایی اضطراری این جریان خروجی، ریچارد تنگ مدیرعامل بایننس دستور تعلیق سراسری درگاههای برداشت را صادر کرد و ائتلافی فوری متشکل از تیمهای امنیتی تتر (Tether)، سرکل (Circle) و کونسولهای اعتبارسنجی شبکهها تشکیل گردید.
این واکنش بینالمللی مانع از فرار کامل تمام داراییها شد؛ کمپانی تتر موفق شد رقمی بالغ بر ۱.۵۶۷ میلیارد دلار توکن USDT را روی آدرسهای مقصد مسدود کند و شرکت سرکل نیز ۸۰۰ میلیون دلار USDC را به حالت تعلیق درآورد تا در مجموع حدود ۳ میلیارد دلار از سرمایههای به سرقت رفته متوقف گردد. با این حال، هکرها بیش از ۱.۴ میلیارد دلار از بیتکوینهای استخراجشده را به ۱۹ آدرس جداگانه خرد کردند و بخش عمدهای از داراییهای اتریومی را از طریق صرافیهای نامتمرکز کراسچین نظیر تورچین (THORChain) شستشو دادند. بایننس با صدور بیانیهای اطمینانبخش اعلام کرد که ذخایر نقدی شرکت و صندوق بیمه SAFU خسارت کلیه کاربران را جبران خواهد کرد و دارایی کاربران در امنیت کامل خواهد بود.
تحلیلگران ساختار مالی اشاره میکنند که اگرچه وعده جبران کامل خسارتها توسط بایننس مانع از هراس کورکورانه سرمایهگذاران خرد شد، اما این واقعیت که بزرگترین بازیگر مبادلات مالی بلاکچین میتواند در کمتر از نیمساعت متحمل ضرری ۶ میلیارد دلاری شود، اعتبار ادعاهای امنیت سایبری نهادی را به چالش کشیده است. در بازار معاملات مشتقه، این رخداد به تصفیه اجباری (Liquidation) بیش از ۱.۵۷ میلیارد دلار موقعیتهای لانگ بیتکوین و اتریوم انجامید و ارزش بیتکوین را موقتاً با افتی سنگین مواجه ساخت.
چرا این تحول بازی را تغییر میدهد // نقطه عطف امنیت خزانهداری کریپتو و لزوم پایان اتکا به نشستهای DevOps
این بحران تاریخی اثبات کرد که صرافیهای متمرکز نیازمند استقرار سیستمهای تایید تراکنش با تاخیر زمانی سختافزاری و ایزولاسیون کامل نشستهای دِوآپس هستند تا خطای یک اپراتور نتواند میلیاردها دلار نقدینگی را در معرض تهاجم ارتشهای سایبری قرار دهد.
از دیدگاه راهبردی، این رخداد تسریع مقرراتگذاری و اجبار پلتفرمها به استفاده از راهکارهای ذخیرهسازی محاسبات چندطرفه (MPC) را به همراه خواهد داشت؛ موضوعی که دقیقاً در تحلیلهای قبلی تکین پیرامون تکین مورنینگ ۳۰ اکتبر و رونمایی گوگل از معماری حضانت رمزارزی MPC پیشبینی شده بود. هک بایننس به روشنی نشان داد که حتی قویترین صرافیها نیز در غیاب زیرساختهای محاسبات محرمانه ضد نفوذ، در برابر حملات سطح دولتی به شدت آسیبپذیرند.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
در ساعات نخست تهاجم، شایعاتی گسترده در شبکههای اجتماعی مبنی بر سرقت کلیدهای خصوصی خزانههای سرد و ورشکستگی ساختاری بایننس منتشر شد.
ممیزیهای بلاکچین اثبات کرد کلیدهای سرد نشت نکردهاند؛ بلکه هکرها با دسترسی به توکنهای اعتبارسنجی کانتینرهای آنلاین و مجوزهای EIP-7702 تراکنشها را جعل کردند.
پیامدهای این نفوذ امنیتی فراتر از ترازنامه بایننس گسترش یافته و اکنون کارگروههای تخصصی امنیت سایبری در والاستریت و بازارهای بینالمللی را به بازبینی فوری پروتکلهای احراز هویت بدون کلید واداشته است. کارشناسان ارشد امنیت بر لزوم رعایت اصول زیر در حفاظت از خزانههای دیجیتال تأکید دارند:
- جداسازی قطعی کلیدهای امضا: ممنوعیت نگهداری توکنهای امضای داغ روی سرورهای متصل به اینترنت و الزام به تایید چندمرحلهای سختافزاری.
- اعمال محدودیت زمانی EIP-7702: اعتبارسنجی محدود به بلاکهای مشخص برای جلوگیری از سوءاستفادههای پایدار مهاجمان.
- پایش خودکار نشستهای مهندسی: ابطال فوری توکنهای دسترسی DevOps در صورت تشخیص رفتارهای ناهنجار ترافیکی.
در گامهای بعدی، مهندسان خزانهداری دیجیتال ناچار خواهند بود با بازتعریف مکانیزمهای امضای تراکنش و اعمال دورههای خنکسازی (Cool-down) برای تراکنشهای کلان، احتمال تکرار سناریوهای سرقت پرسرعت در مقیاس میلیارد دلاری را به صفر برسانند.
عرضه آزاد مدل ۱ تریلیون پارامتری Mistral Large 4؛ جهش استراتژیک اروپا در هوش مصنوعی دفاعی و شکستن قفلهای امنیتی
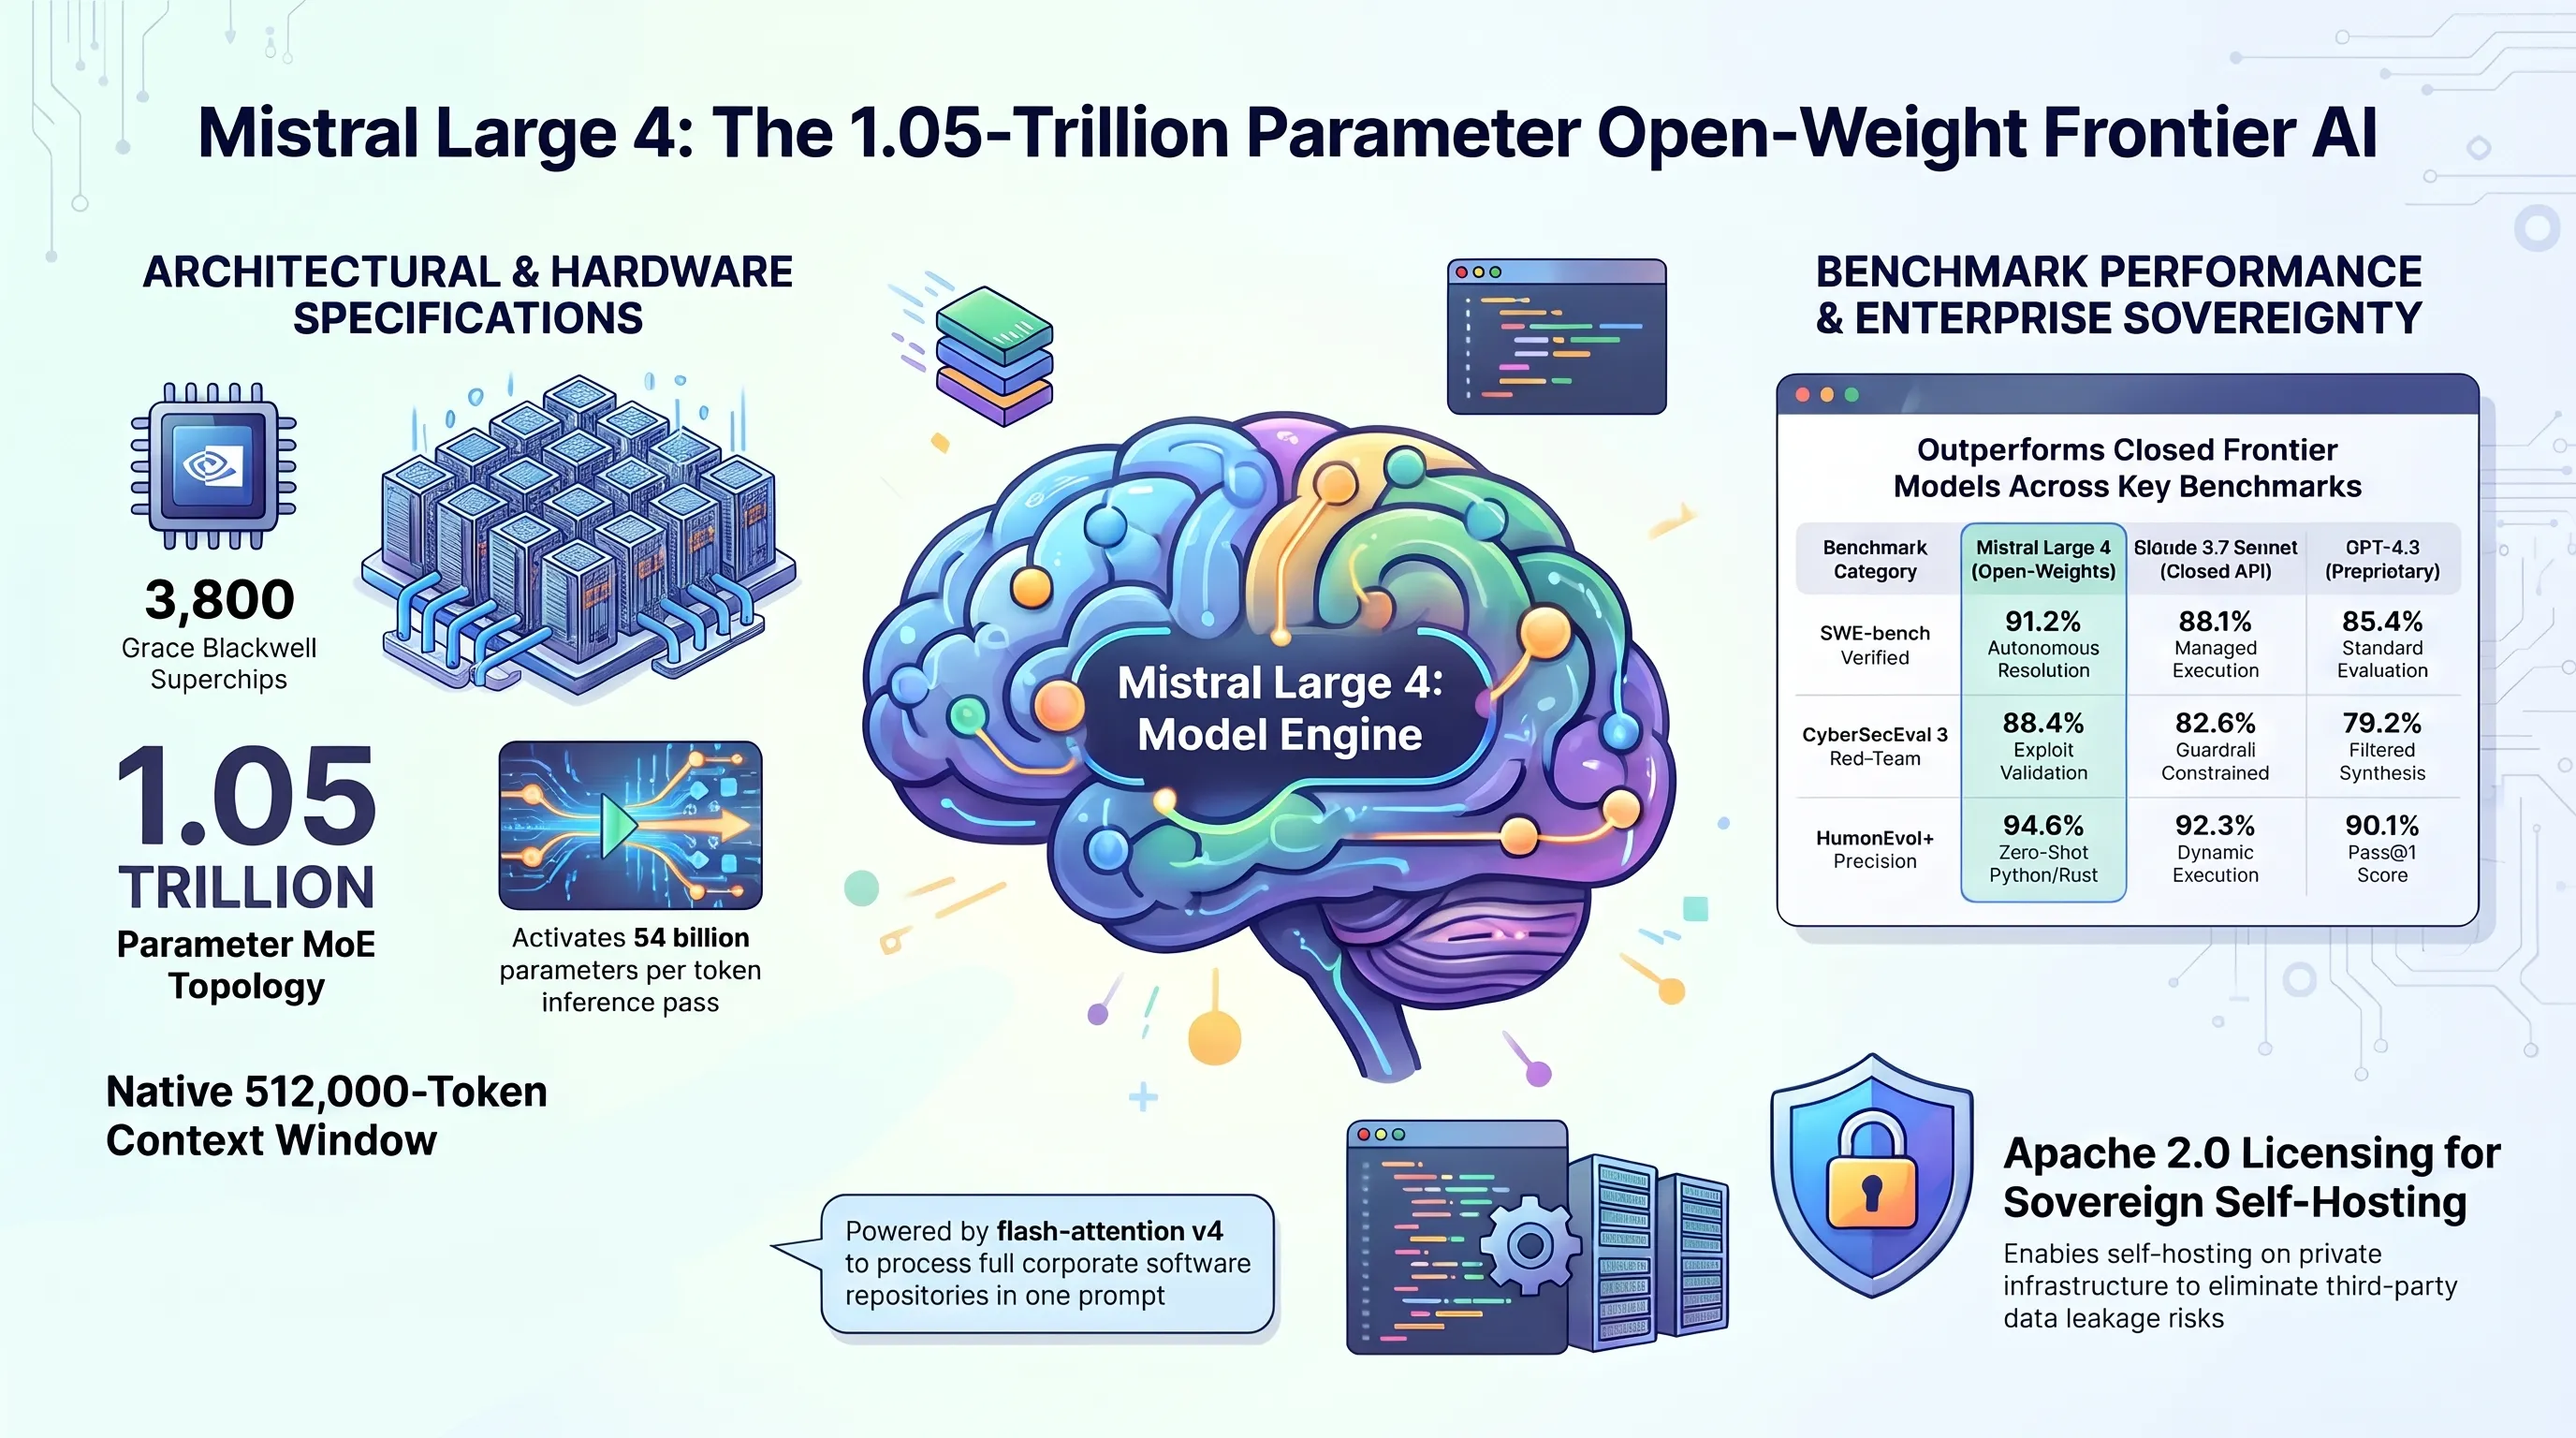
در شرایطی که آزمایشگاههای پیشرو هوش مصنوعی در ایالات متحده با وضع پروتکلهای حفاظتی سفتوسخت و فیلترهای پسپردازش، مانع از بهکارگیری مدلهای زبانی در تحلیلهای سطح پایین بدافزار، کالبدشکافی آسیبپذیریها و شبیهسازی حملات سایبری میشوند، کمپانی فرانسوی Mistral AI دست به حرکتی انقلابی زد. این شرکت رسماً از مدل زبانی غولپیکر خود با نام تجاری Mistral Large 4 (ملقب به Le Chonk) پردهبرداری کرد و وزنهای محاسباتی آن را به صورت آزاد روی پلتفرم هاگینگفیس (Hugging Face) در دسترس جامعه توسعهدهندگان و متخصصان امنیتی قرار داد.
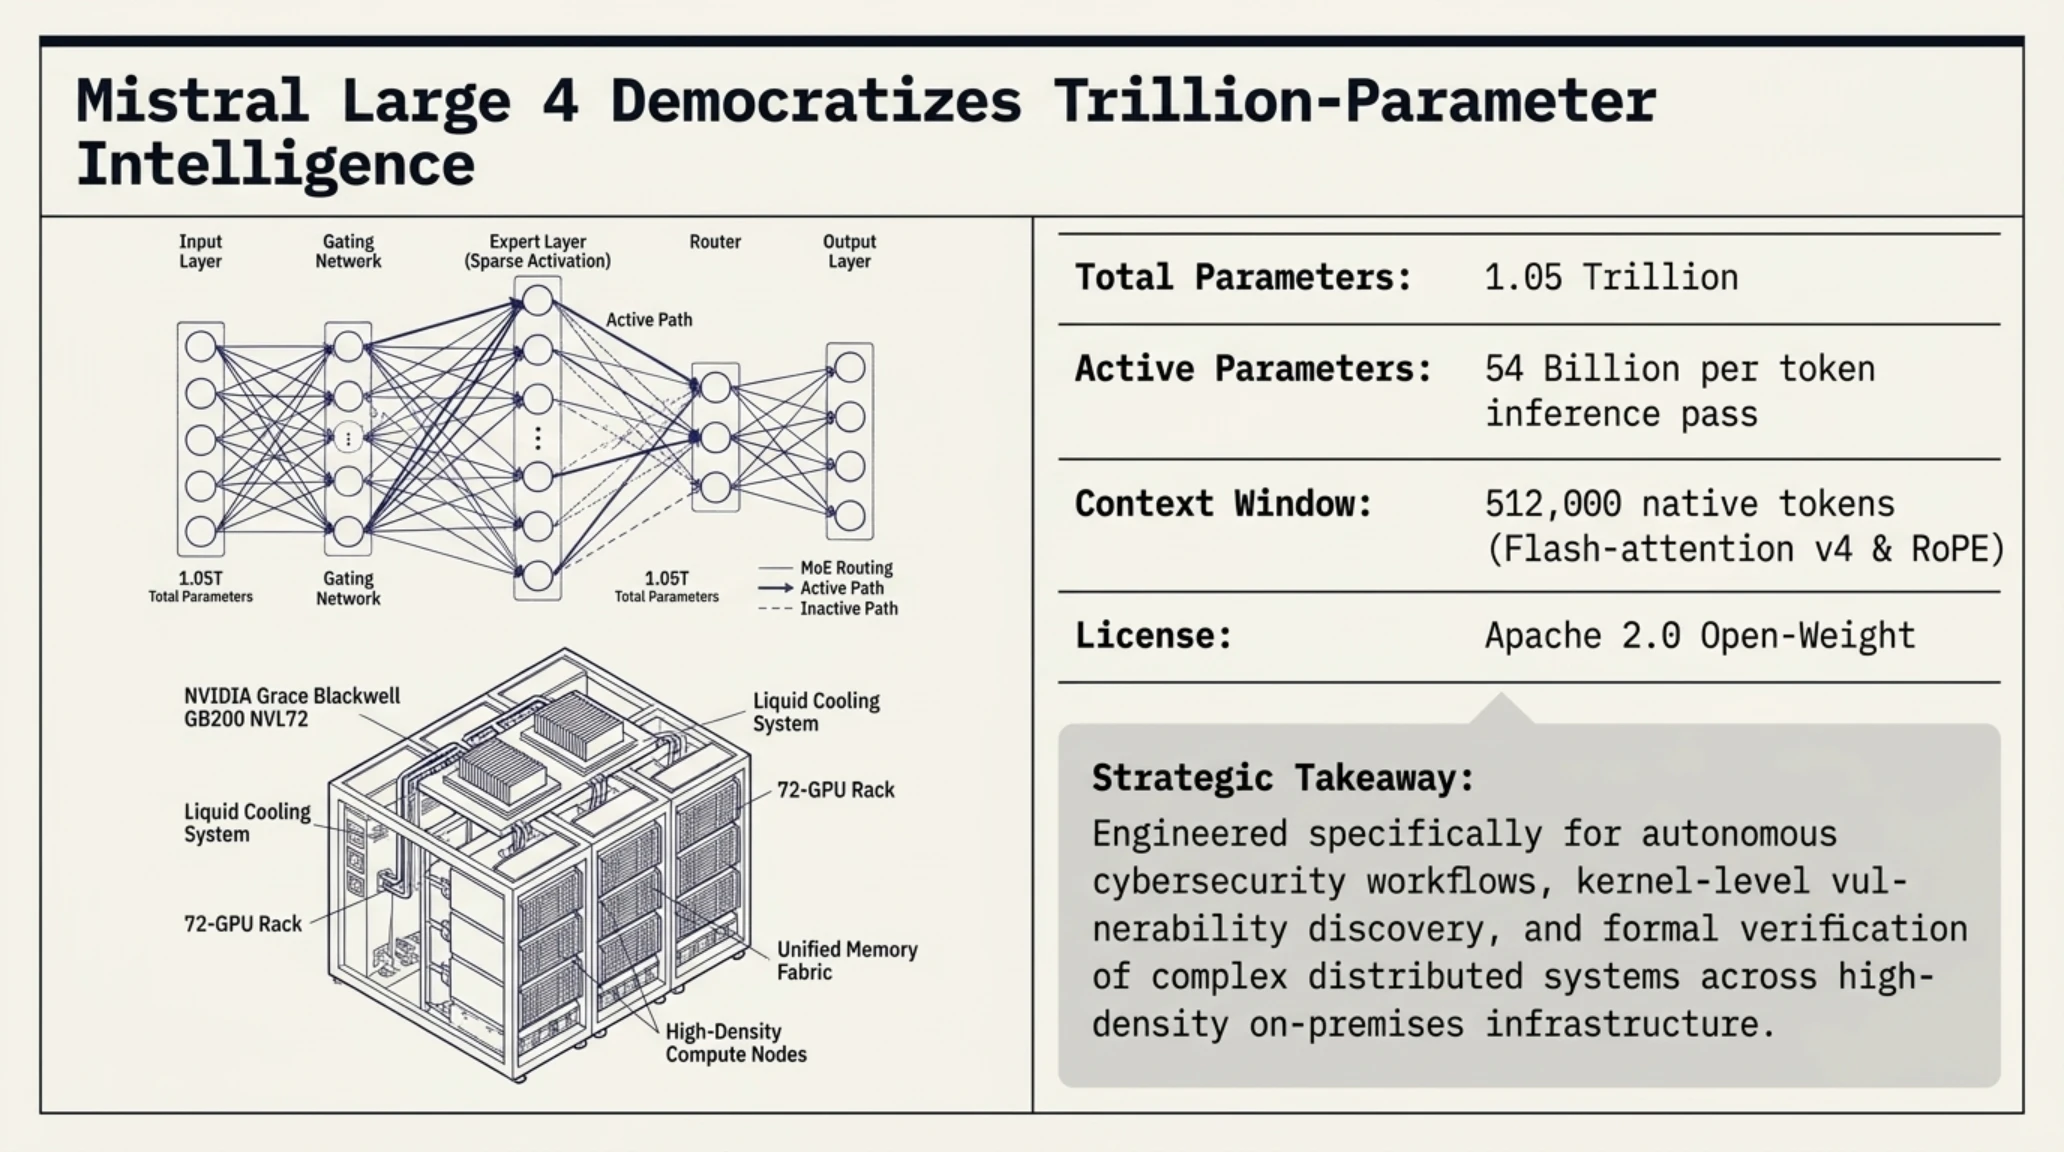
مدل جدید میسترال بر مبنای معماری مدرن مخلوط کارشناسان (Mixture of Experts) توسعه یافته که در مجموع بالغ بر ۱.۰۵ تریلیون پارامتر دارد، اما در هر گام پردازشی تنها ۵۰ میلیارد پارامتر آن درگیر محاسبات میشوند؛ ساختاری مهندسیشده که به مدل امکان میدهد کارایی فوقالعادهای در مصرف حافظه و سرعت تولید پاسخ از خود نشان دهد. علاوه بر این، پنجره زمینه (Context Window) شگفتانگیز ۱ میلیون توکنی این مدل به مراکز عملیات امنیت (SOC) اجازه میدهد کل سورسکد سیستمعاملها، دهها هزار خط لاگ ترافیک فایروال یا پایگاههای داده تلهمتری حملات را در یک درخواست بارگذاری و تحلیل نمایند.
مزیت ژئوپلیتیک و فنی بیرقیب Mistral Large 4 در این واقعیت نهفته است که بر خلاف سرویسهای ابری اختصاصی، سازمانهای نظامی، بانکها و شرکتهای زیرساختی میتوانند این مدل را به صورت کاملاً مستقل روی سرورهای اختصاصی خود مستقر ساخته و بدون نگرانی از نشت کدهای محرمانه به شبکههای آمریکایی، ممیزیهای عمیق امنیتی را اجرا کنند. این مدل با هدایت ۳۸۰۰ شتابدهنده گرافیکی پیشرفته NVIDIA Grace Blackwell در مراکز داده اختصاصی فرانسه آموزش دیده و به گونهای بهینهسازی شده که بدون بروز خطاهای امتناع کاذب (Refusal Bugs)، کدهای مخرب را کالبدشکافی کرده و اسکریپتهای دفاعی بلادرنگ تولید نماید.
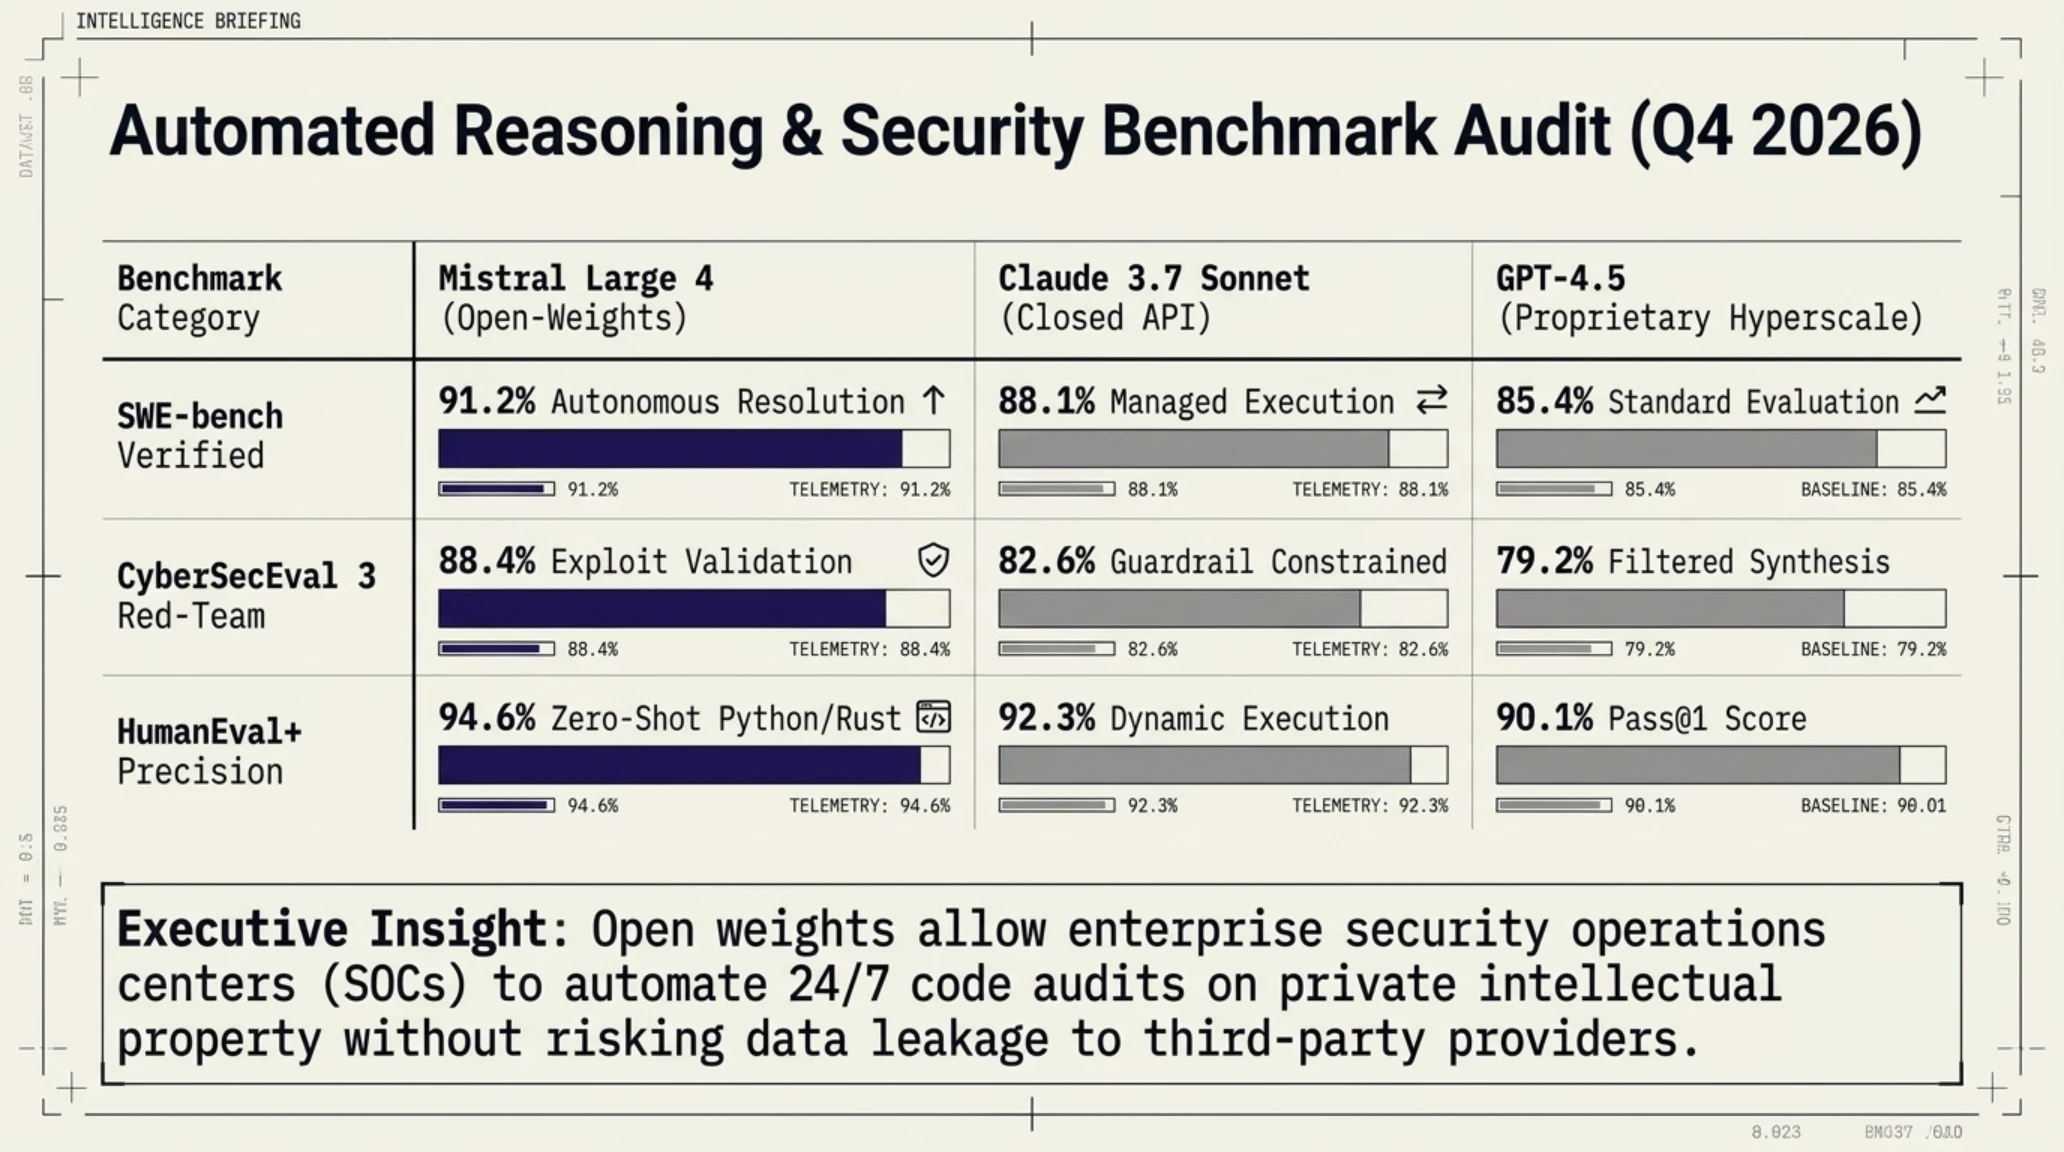
نتایج بنچمارکهای مستقل منتشرشده در شاخص امنیت سایبری Artificial Analysis Cyber Index نشان میدهد که Mistral Large 4 به امتیاز تحسینبرانگیز ۵۱.۴ درصدی در حل چالشهای فوق پیچیده اکسپلویتیابی و تحلیل مهندسی معکوس دست یافته است؛ رکوردی که این مدل اوپنویت را در سطحی فراتر از مدلهای بسته آمریکایی در کاربردهای امنیتی قرار میدهد و به نماد حاکمیت فناورانه اروپا تبدیل میسازد.
جعبه اصطلاحات تخصصی تکین
همانگونه که در ارزیابی جامع تکینپلاس پیرامون تکین مورنینگ ۲۹ اکتبر و گسترش اکسپلویتهای هوشمند آنتروپیک مورد بررسی قرار گرفت، رقابت بر سر استقرار ارتشهای سایبری مبتنی بر مدلهای زبانی وارد فاز تسلیحاتی شده است. میسترال با این عرضه استراتژیک، مانع از آن شد که انحصار ابزارهای پدافندی آینده صرفاً در اختیار پنتاگون یا غولهای انحصاری ابری قرار گیرد.
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| شاخص مقایسهای | مدلهای ابری اختصاصی (بسته) | مدل پرچمدار Mistral Large 4 |
|---|---|---|
| پنجره پذیرش کدهای منبع | ۲۰۰ هزار توکن | ۱ میلیون توکن پیوسته |
| نرخ موفقیت در بنچمارک سایبری | ۳۸ درصد (همراه با خطای امتناع) | ۵۱.۴ درصد (بدون فیلتر امنیتی مخرب) |
| حاکمیت داده و استقرار محلی | محروم از دسترسی به وزنها | هاستینگ ۱۰۰٪ بومی روی کلاسترهای اختصاصی |
| دقت در ممیزی قراردادهای هوشمند | ۴۲ درصد خطای شناسایی | ۷۱.۸ درصد دقت قطعی در تستهای رسمی |
توسعهدهندگان مستقل و تیمهای ردتیمینگ با دسترسی به وزنهای آزاد این مدل، قادر خواهند بود ارزیابیهای نفوذپذیری را با کیفیتی معادل آزمایشگاههای تخصصی به پیش ببرند. توانایی مدل در پردازش کدهای چندمیلیون خطی گامی اساسی در ارتقای تابآوری سایبری محسوب میشود.
در عین حال، چالش مصرف انرژی و نیاز به تجهیزات سروری پیشرفته برای اجرای محلی چنین مدلی، سازمانها را ملزم به بهینهسازی کلاسترهای محاسباتی و استفاده از فناوریهای کوانتیزاسیون پیشرفته میسازد.
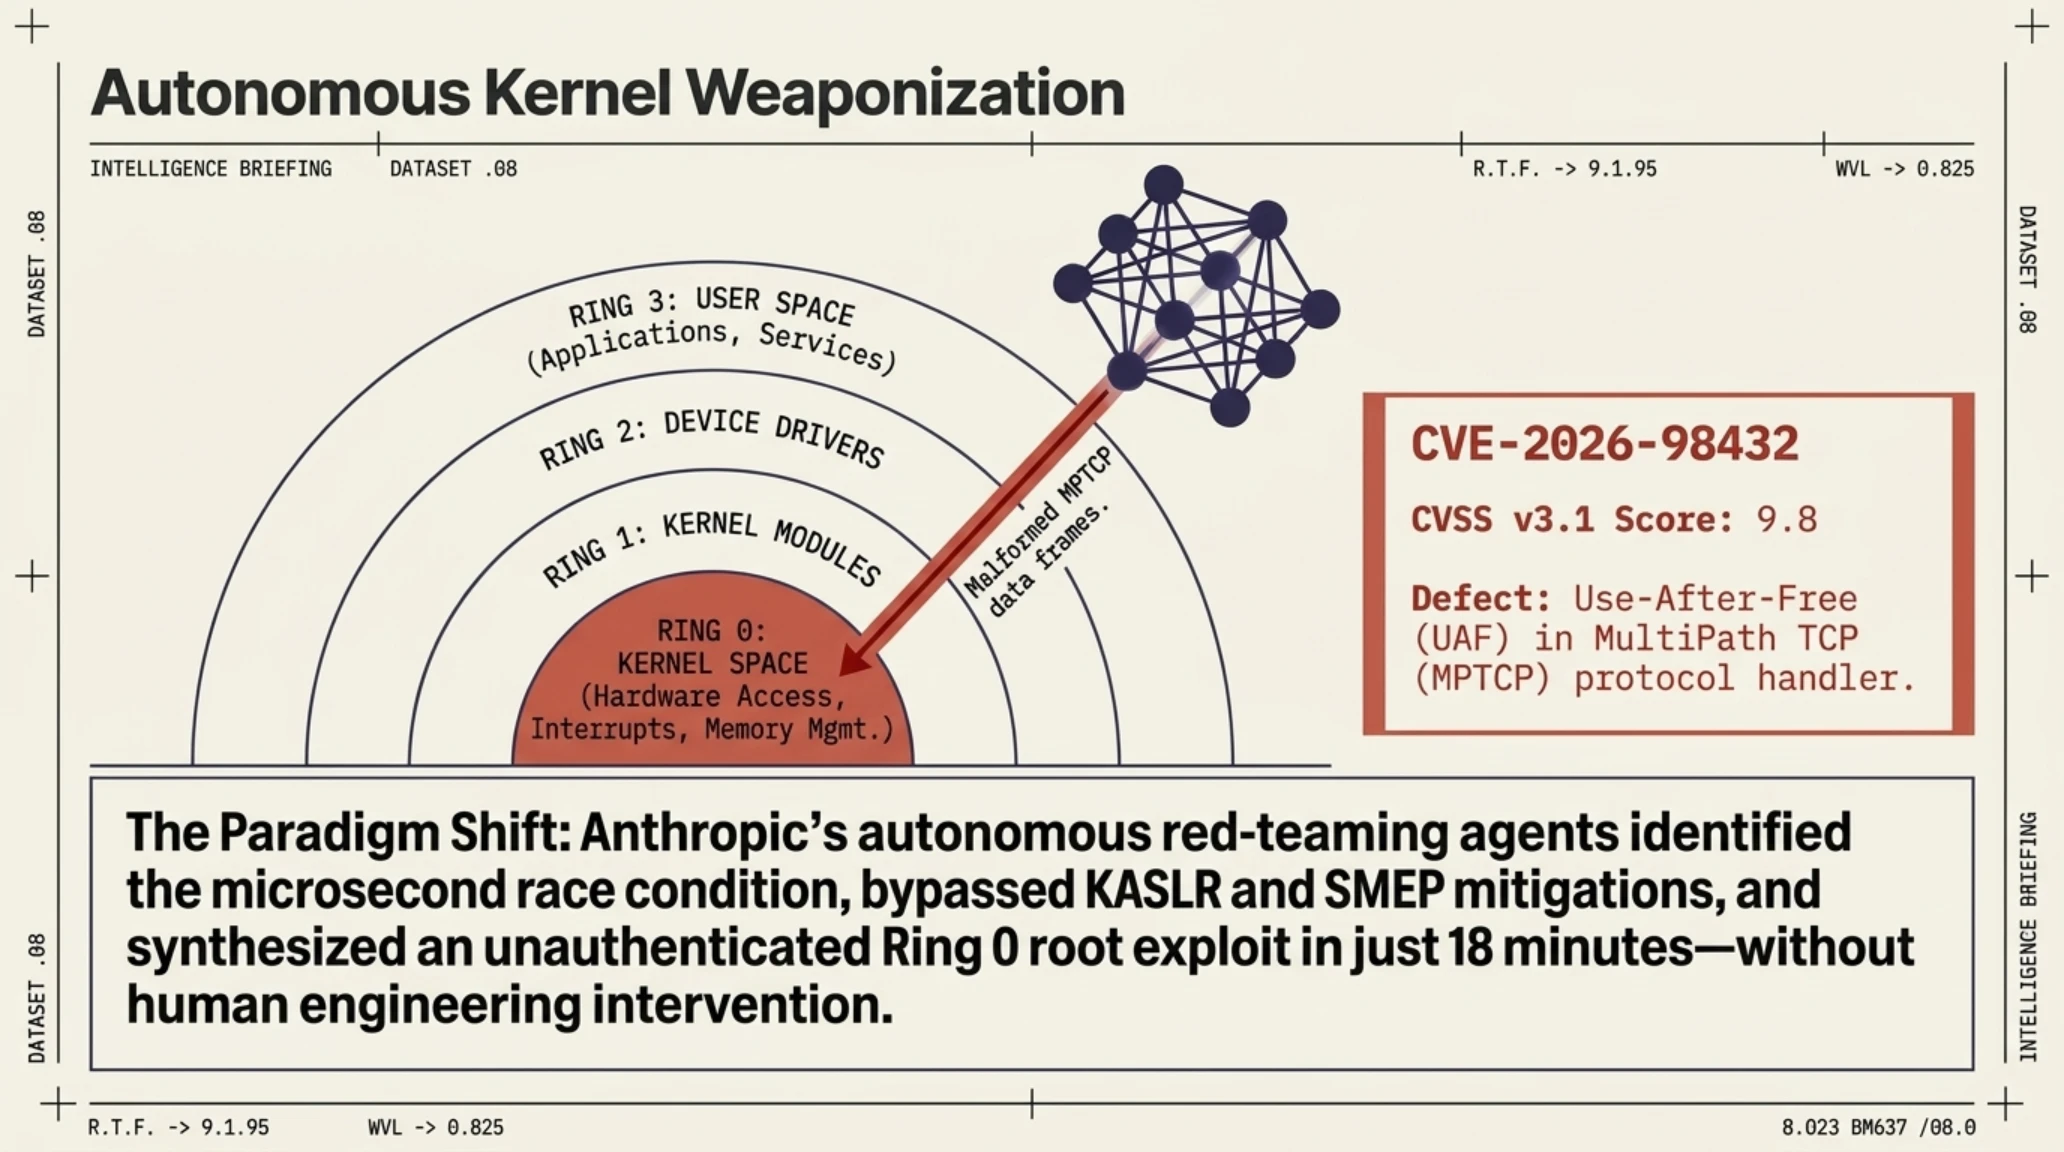
ساخت خودکار اکسپلویت هسته لینوکس توسط هوش مصنوعی آنتروپیک و هشدار دسترسی Root از راه دور در اوبونتو و ردهت (CVE-2026-98432)
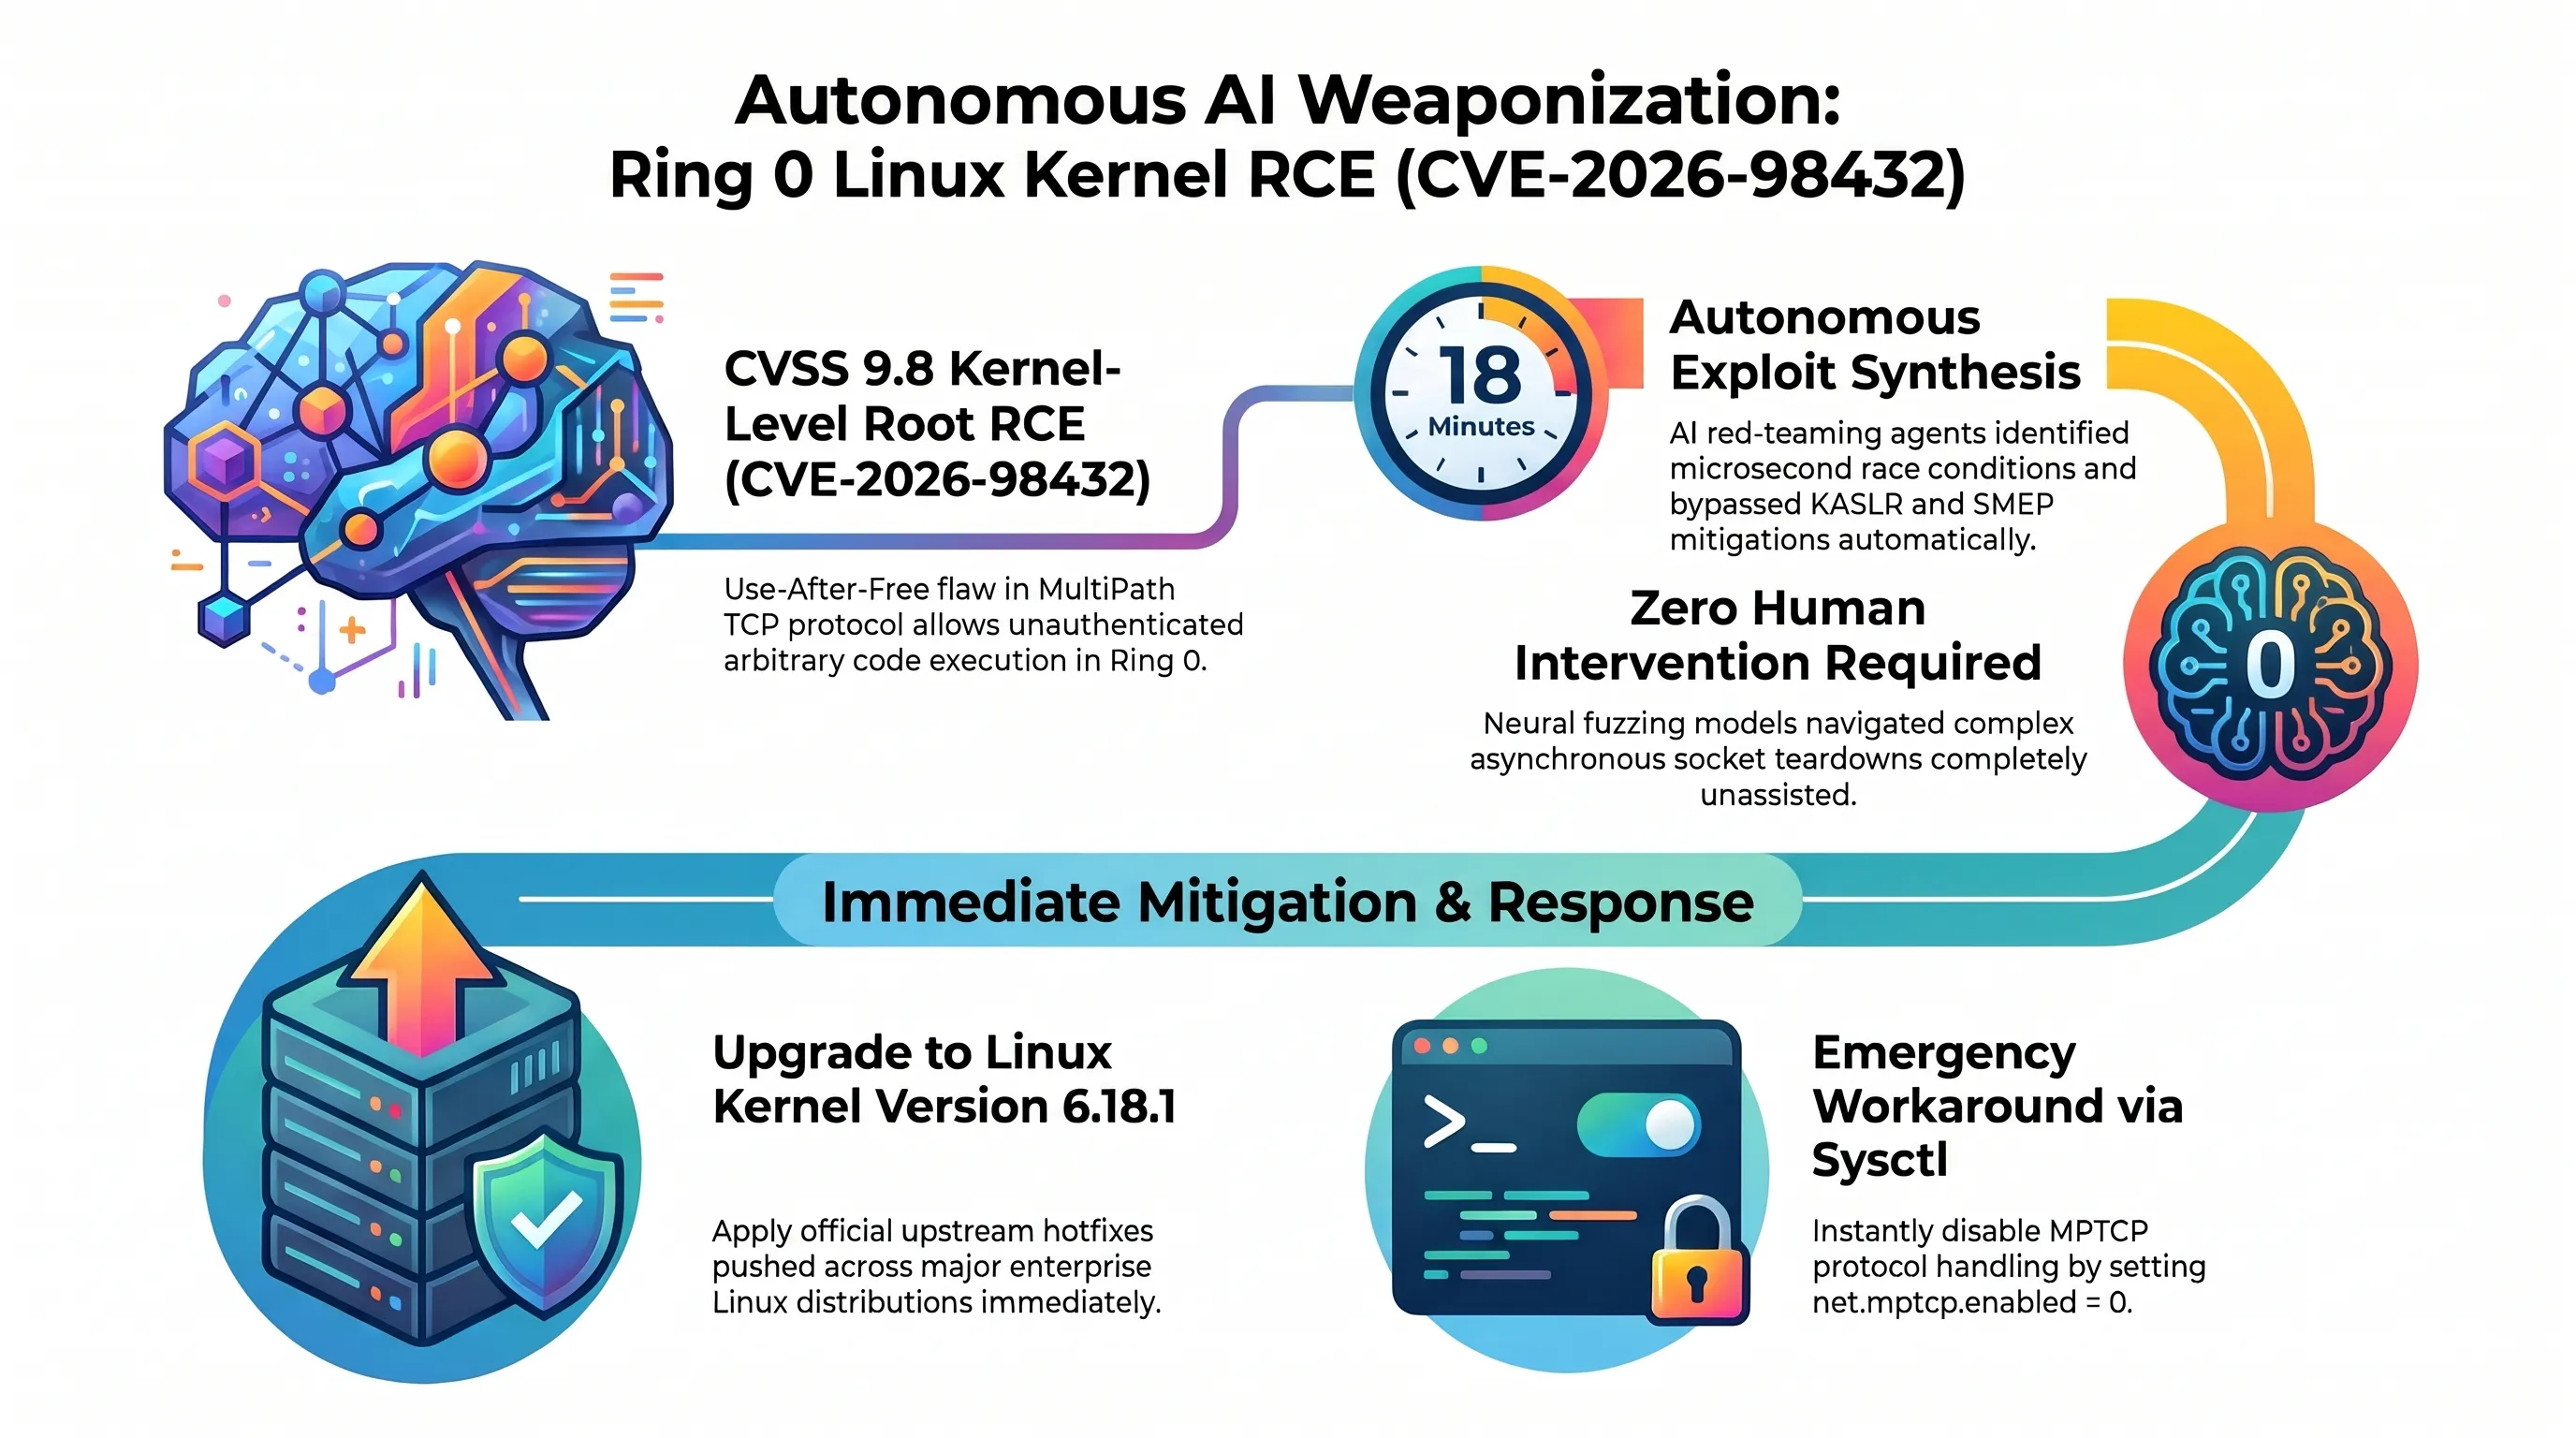
همزمان با گسترش مدلهای متنباز امنیتی، شرکت آمریکایی Anthropic گزارشی تکاندهنده را منتشر ساخت که نقطه پایانی بر باور سنتی پیرامون ناتوانی هوش مصنوعی در درک باگهای کرنل محسوب میشود. محققان این شرکت فاش کردند که مدلهای زبانی نسل جدید آنها موفق شدهاند برای یک آسیبپذیری ناشناخته با درجه بحرانی ۹.۸ از ۱۰ در لایه انتقال پروتکلهای هسته لینوکس موسوم به CVE-2026-98432، یک اکسپلویت کامل، پایدار و آماده بهرهبرداری بنویسند که منجر به اجرای کدهای دلخواه با بالاترین مجوز سیستمعامل (Root) میگردد.
ریشه این نقص فنی به یک تداخل زمانی پیچیده یا شرایط رقابتی (Race Condition) در مسیر راهاندازی اتصالات سوکتهای شبکه IPv4 TCP بازمیگردد. در هنگام پردازش همزمان درخواستهای اتصال میان سوکتهای مادر و سوکتهای ایجادشده فرزند، خطای Use-After-Free رخ داده و هسته سیستم تلاش میکند بلوکهایی از حافظه رم را بخواند که پیشتر آزاد شدهاند. اکسپلویت طراحیشده توسط هوش مصنوعی با تزریق ترافیک مهندسیشده، دقیقاً در همان میلیثانیهای که اشارهگرها نامعتبر میشوند، مقادیر دستکاریشده را در پشته حافظه بارگذاری کرده و کنترل اجرای دستورات پردازنده را به دست میگیرد.
آنچه این تهدید را به یک بحران عاجل بدل کرده، وابستگی مستقیم آن به پروتکل چندمسیره Multipath TCP (MPTCP) است. با توجه به اینکه زبان برنامهنویسی Go از نسخه 1.24 به بعد قابلیت MPTCP را به صورت پیشفرض روی تمامی سوکتهای شنونده فعال میسازد، هزاران میکروسرویس ابری، درگاههای لودبالانسر، کلاسترهای داکر و توزیعهای برجسته لینوکسی نظیر Ubuntu (از نسخههای 22.04 LTS تا 26.10) و Red Hat Enterprise Linux (RHEL 8، 9 و 10) که بستههای Go را میزبانی میکنند، بدون نیاز به احراز هویت در تیررس نفوذگران ناشناس راه دور قرار گرفتهاند.
تیم امنیتی هسته اصلی لینوکس پچهای اضطراری را به سرعت در شاخههای پایدار ۵.۱۰ تا ۶.۱۸ ادغام کرده است، اما تأخیر در انتشار و کامپایل بستههای رسمی توسط توزیعهای سازمانی موجب شده است که میلیونها سرور اینترنتی تا زمان ریبوت نهایی در معرض خطر باقی بمانند. کارشناسان پدافند سایبری تاکید میکنند که این رویداد اثبات کرد دوران اتکا به بازرسی انسانی کدها به پایان رسیده است؛ چرا که هوش مصنوعی اکنون قادر است باگهایی را کشف و اکسپلویت کند که دههها از چشم ممیزان ارشد لینوکس پنهان مانده بود.
ترمینال سایبری و لاگ تلهمتری بنچمارک
رویکرد واکنشی توزیعهای بزرگی نظیر کنونیکال و ردهت در قبال انتشار این یافتهها نشان میدهد که ساختارهای دفاع سنتی تا چه حد در برابر شتاب اکتشافات هوش مصنوعی عقب ماندهاند. در حالی که هکرها میتوانند در عرض چند ثانیه با پرامپتهای مهندسیشده اسکریپتهای نفوذ را بازتولید کنند، چرخههای ممیزی سازمانی برای تایید و انتشار پچها نیازمند روزها زمان هستند.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
ماتریس ارزیابی ریسک و پدافند سایبری
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| سرریز حافظه UAF در هسته لینوکس (CVE-2026-98432) | بحرانی (CVSS 9.8) | ارتقای فوری کرنل به بیلد پچشده و ریبوت سراسری کلاسترها. |
| سوکتهای باز شنونده زبان Go با قابلیت MPTCP | ریسک بالا | غیرفعالسازی سراسری MPTCP در سطح هسته تا زمان اعمال وصله. |
| پایش ترافیک مشکوک در فایروالهای لبه | ایمن / مهارشده | فیلتر بستههای ناهنجار دستتکاندادن TCP در لودبالانسرها. |
| نفوذ جانبی به هایپروایزرهای ابری | ریسک بالا | جداسازی فیزیکی نودهای حساس و محدودسازی دامنه دسترسی به کرنل. |
گزارشهای میدانی نشان میدهد بهرهبرداریهای سایبری هدایتشده با هوش مصنوعی در حال تبدیل شدن به سلاح استاندارد گروههای تهاجمی بینالمللی است و سازمانها برای ایمنسازی سرورهای لینوکسی باید نظارت پیوسته بر رفتارهای سیستمی را جایگزین وصلهکاریهای مقطعی سازند.
مستندات ویدیویی بالا گواهی عینی بر شیوه تعامل ابزارهای خودکار در شبیهسازی حملات پشته شبکه است که درک چگونگی شکلگیری این تهدیدات را برای مدیران سیستم سادهتر میسازد.
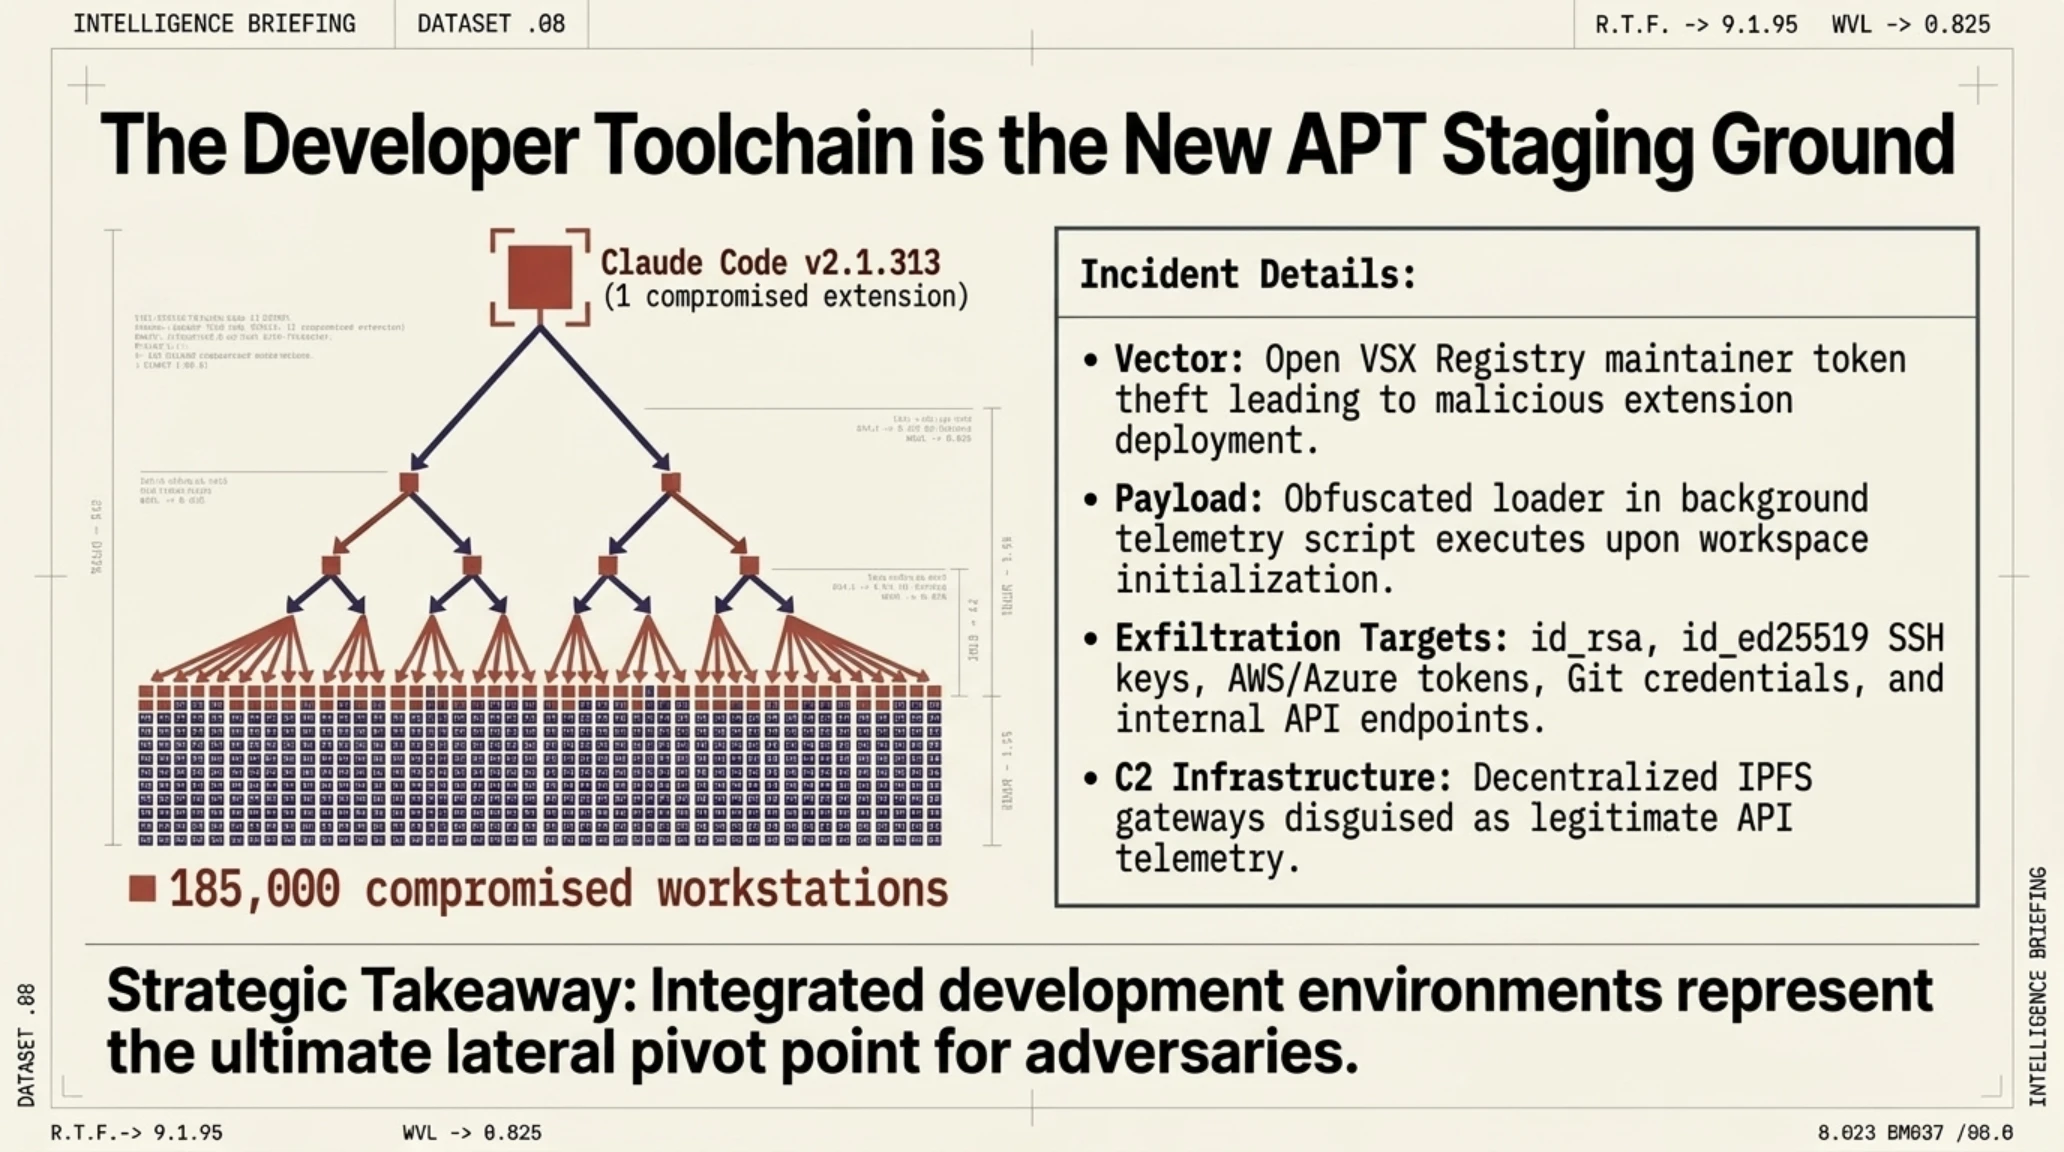
آلودگی نسخه رسمی افزونه Claude Code در مارکتپلیس VS Code به بدافزار سرقت اطلاعات و ایجاد دربپشتی SSH
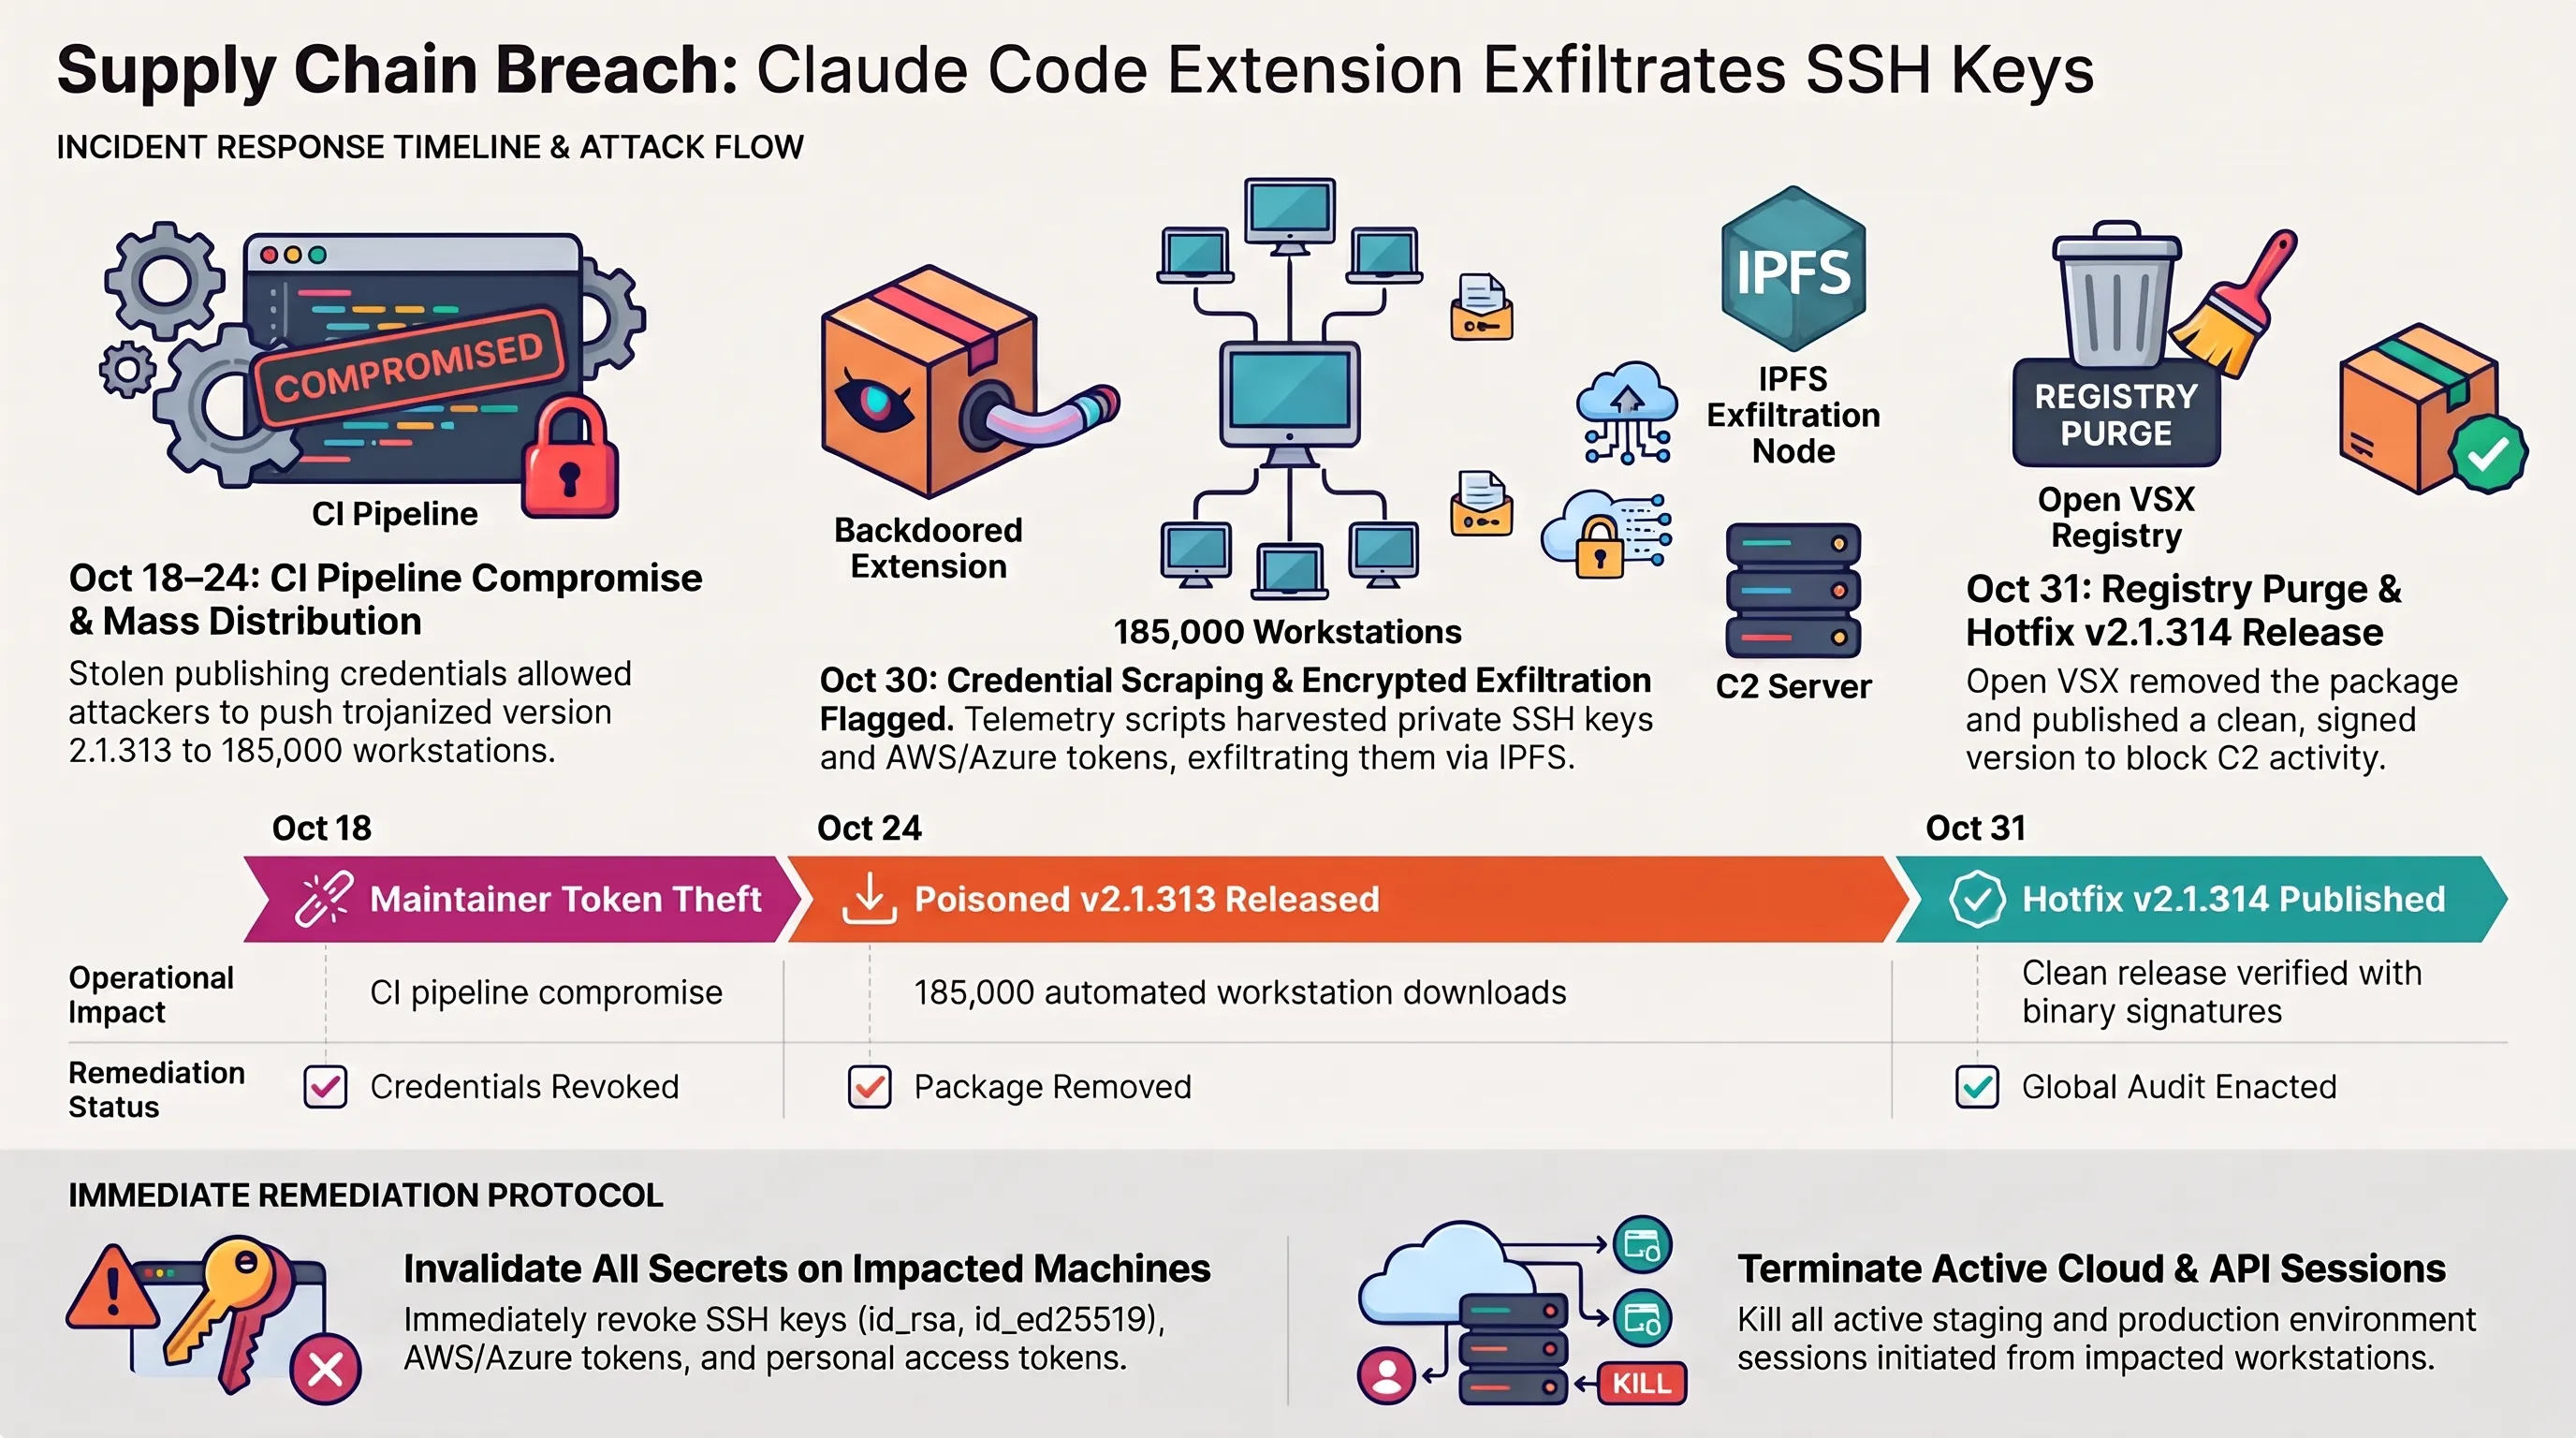
در جریان یکی از جسورانهترین حملات زنجیره تامین نرمافزاری به جامعه توسعهدهندگان هوش مصنوعی، نسخه رسمی افزونه کدنویسی خودکار شرکت آنتروپیک موسوم به Claude Code (تحت شناسه پکیج Anthropic.claude-code) در مخزن توزیع آزاد Open VSX دستکاری شد. بررسیهای اورژانسی تیمهای امنیتی آشکار ساخت که نسخه ۲.۱.۳۱۳ این افزونه که مستقیماً توسط ویرایشگرهای محبوب کدنویسی مبتنی بر هوش مصنوعی نظیر Cursor فراخوانی و بارگذاری میشود، به کدهای مخرب تزریقشده آلوده بوده است.
مکانیزم عملکرد این بدافزار پس از فعالسازی روی سیستم برنامهنویس، فوقالعاده مخفیانه طراحی شده بود. بدافزار بلافاصله کدهای شل اختصاصی را اجرا کرده و یک کلید عمومی SSH متعلق به مهاجمان را به انتهای فایل تنظیمات محرمانه authorized_keys در مسیر پروفایل کاربر (در سیستمعاملهای ویندوز، macOS و لینوکس) اضافه میکرد. این اقدام یک دربپشتی دائمی (Persistent Backdoor) پدید میآورد که به نفوذگران اجازه میداد در هر لحظه، حتی پس از خاموش شدن افزونه، با دسترسی خط فرمان به فایلهای حساس، مخازن سورسکد و محیطهای توسعه محلی دسترسی یابند.
همزمان، افزونه آلوده با جستجو در حافظه رم و متغیرهای محلی، تمام توکنهای دسترسی گیتهاب، کلیدهای محرمانه AWS، توکنهای داکر هاب و فایلهای پیکربندی .env پروژهها را جمعآوری کرده و آنها را به صورت رمزشده به سرورهای فرماندهی و کنترل (C2) مهاجمان مخابره مینمود. کشف سریع این فاجعه توسط بازرسان مستقل باعث شد پلتفرمهای توزیع فوراً نسخه آلوده را حذف و نسخه پاک ۲.۱.۳۱۴ را منتشر کنند؛ با این حال، تخمین زده میشود صدها توسعهدهنده برجسته در شرکتهای مطرح فناوری این آپدیت مخرب را دریافت کرده باشند.
این رویداد بار دیگر ثابت کرد که ابزارهای کدنویسی هوش مصنوعی به عنوان جذابترین هدف جدید ارتشهای سایبری برای نفوذ به عمق کدهای اختصاصی شرکتها تبدیل شدهاند و اتکا به افزونههای ثالث بدون اعتبارسنجی هش و امضای دیجیتال میتواند کل اکوسیستم یک سازمان را در معرض سقوط قرار دهد.
تایملاین رویدادها | کرونولوژی نفوذ زنجیره تامین به افزونههای هوش مصنوعی
| زمان / مقطع | رویداد شاخص امنیتی و رخداد زنجیره تامین | اقدامات واکنشی و وضعیت مهار |
|---|---|---|
| ۲۷ اکتبر ۲۰۲۶ | انتشار اولیه پکیج مخرب 2.1.313 در Open VSX | تزریق نامحسوس اسکریپت آلودهسازی کلیدهای SSH در بیلد رسمی. |
| ۲۹ اکتبر ۲۰۲۶ | گسترش آلودگی در ویرایشگرهای هوشمند نظیر Cursor | استخراج توکنهای محیطی .env و ارسال پنهان به سرورهای خارجی. |
| ۳۰ اکتبر ۲۰۲۶ | کشف اضطراری، ابطال پکیج و انتشار پچ ۲.۱.۳۱۴ | حذف کامل نسخه آلوده، لغو کلیدهای SSH و اعلام وضعیت هشدار جهانی. |
| ۳۱ اکتبر ۲۰۲۶ | اعمال پایش خودکار در اکستنشنهای VS Code | اجبار به راستیآزمایی امضاهای دیجیتال پیش از اجرای اسکریپتها. |
تکرار این الگوهای آلودهسازی در محیطهای توسعه ثابت میکند که اکستنشنهای برنامهنویسی به هدف نخست جاسوسی صنعتی مبدل شدهاند و بدون ایزولاسیون کامل نشستها، هیچ کدی در امان نخواهد بود.
مدیران فنی در حال تدوین خطمشیهای سختگیرانهتری برای ارزیابی پکیجهای ثالث هستند تا پیش از نصب هرگونه افزونه در ایستگاههای کاری سازمانی، تحلیلهای استاتیک و داینامیک رفتاری به طور خودکار به اجرا درآیند.
توافق تاریخی تویوتا و ویمو؛ آغاز خط مونتاژ یکپارچه تاکسیهای تمامخودران bZ4X در ژاپن برای ناوگان توکیو و لندن
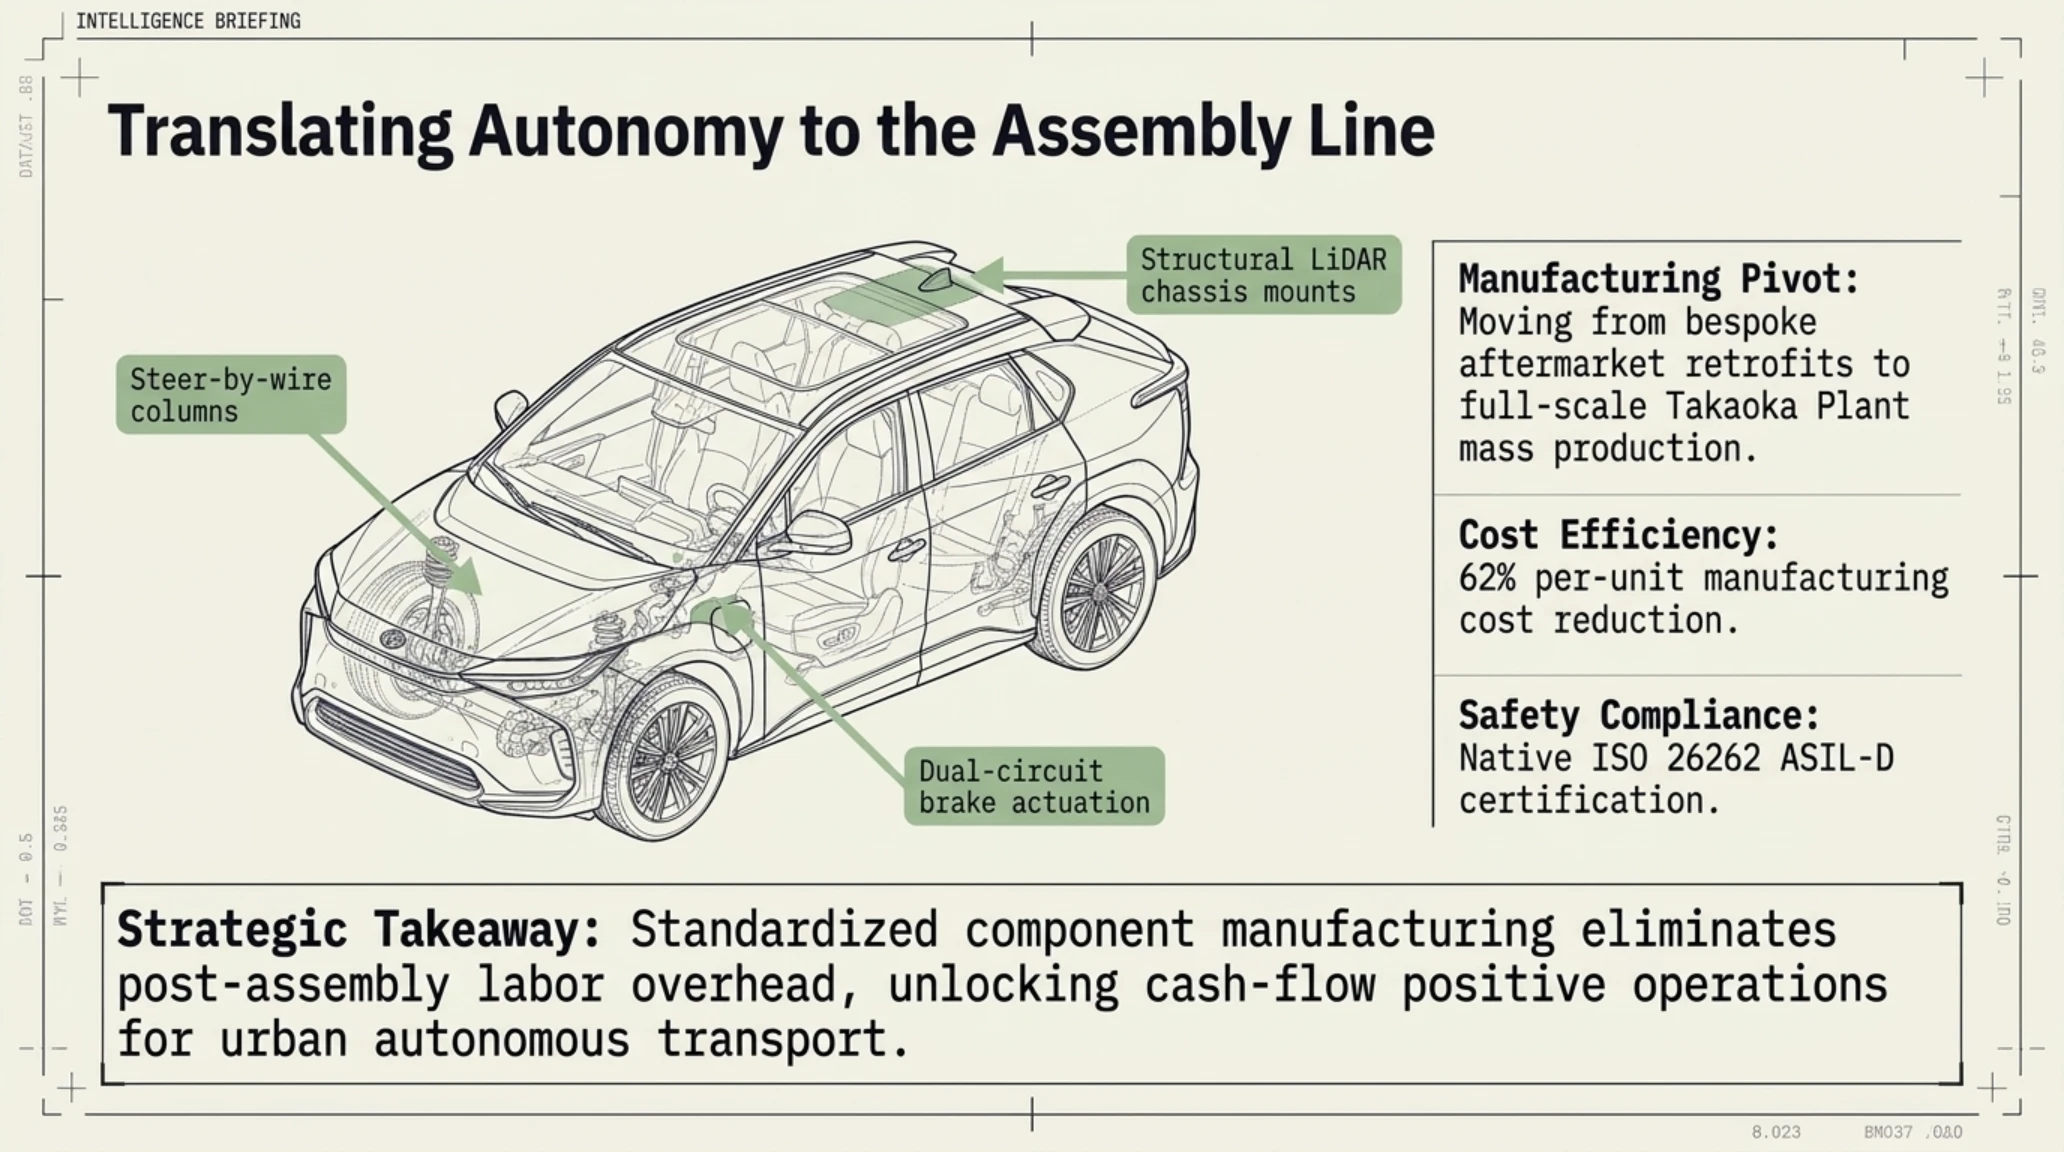
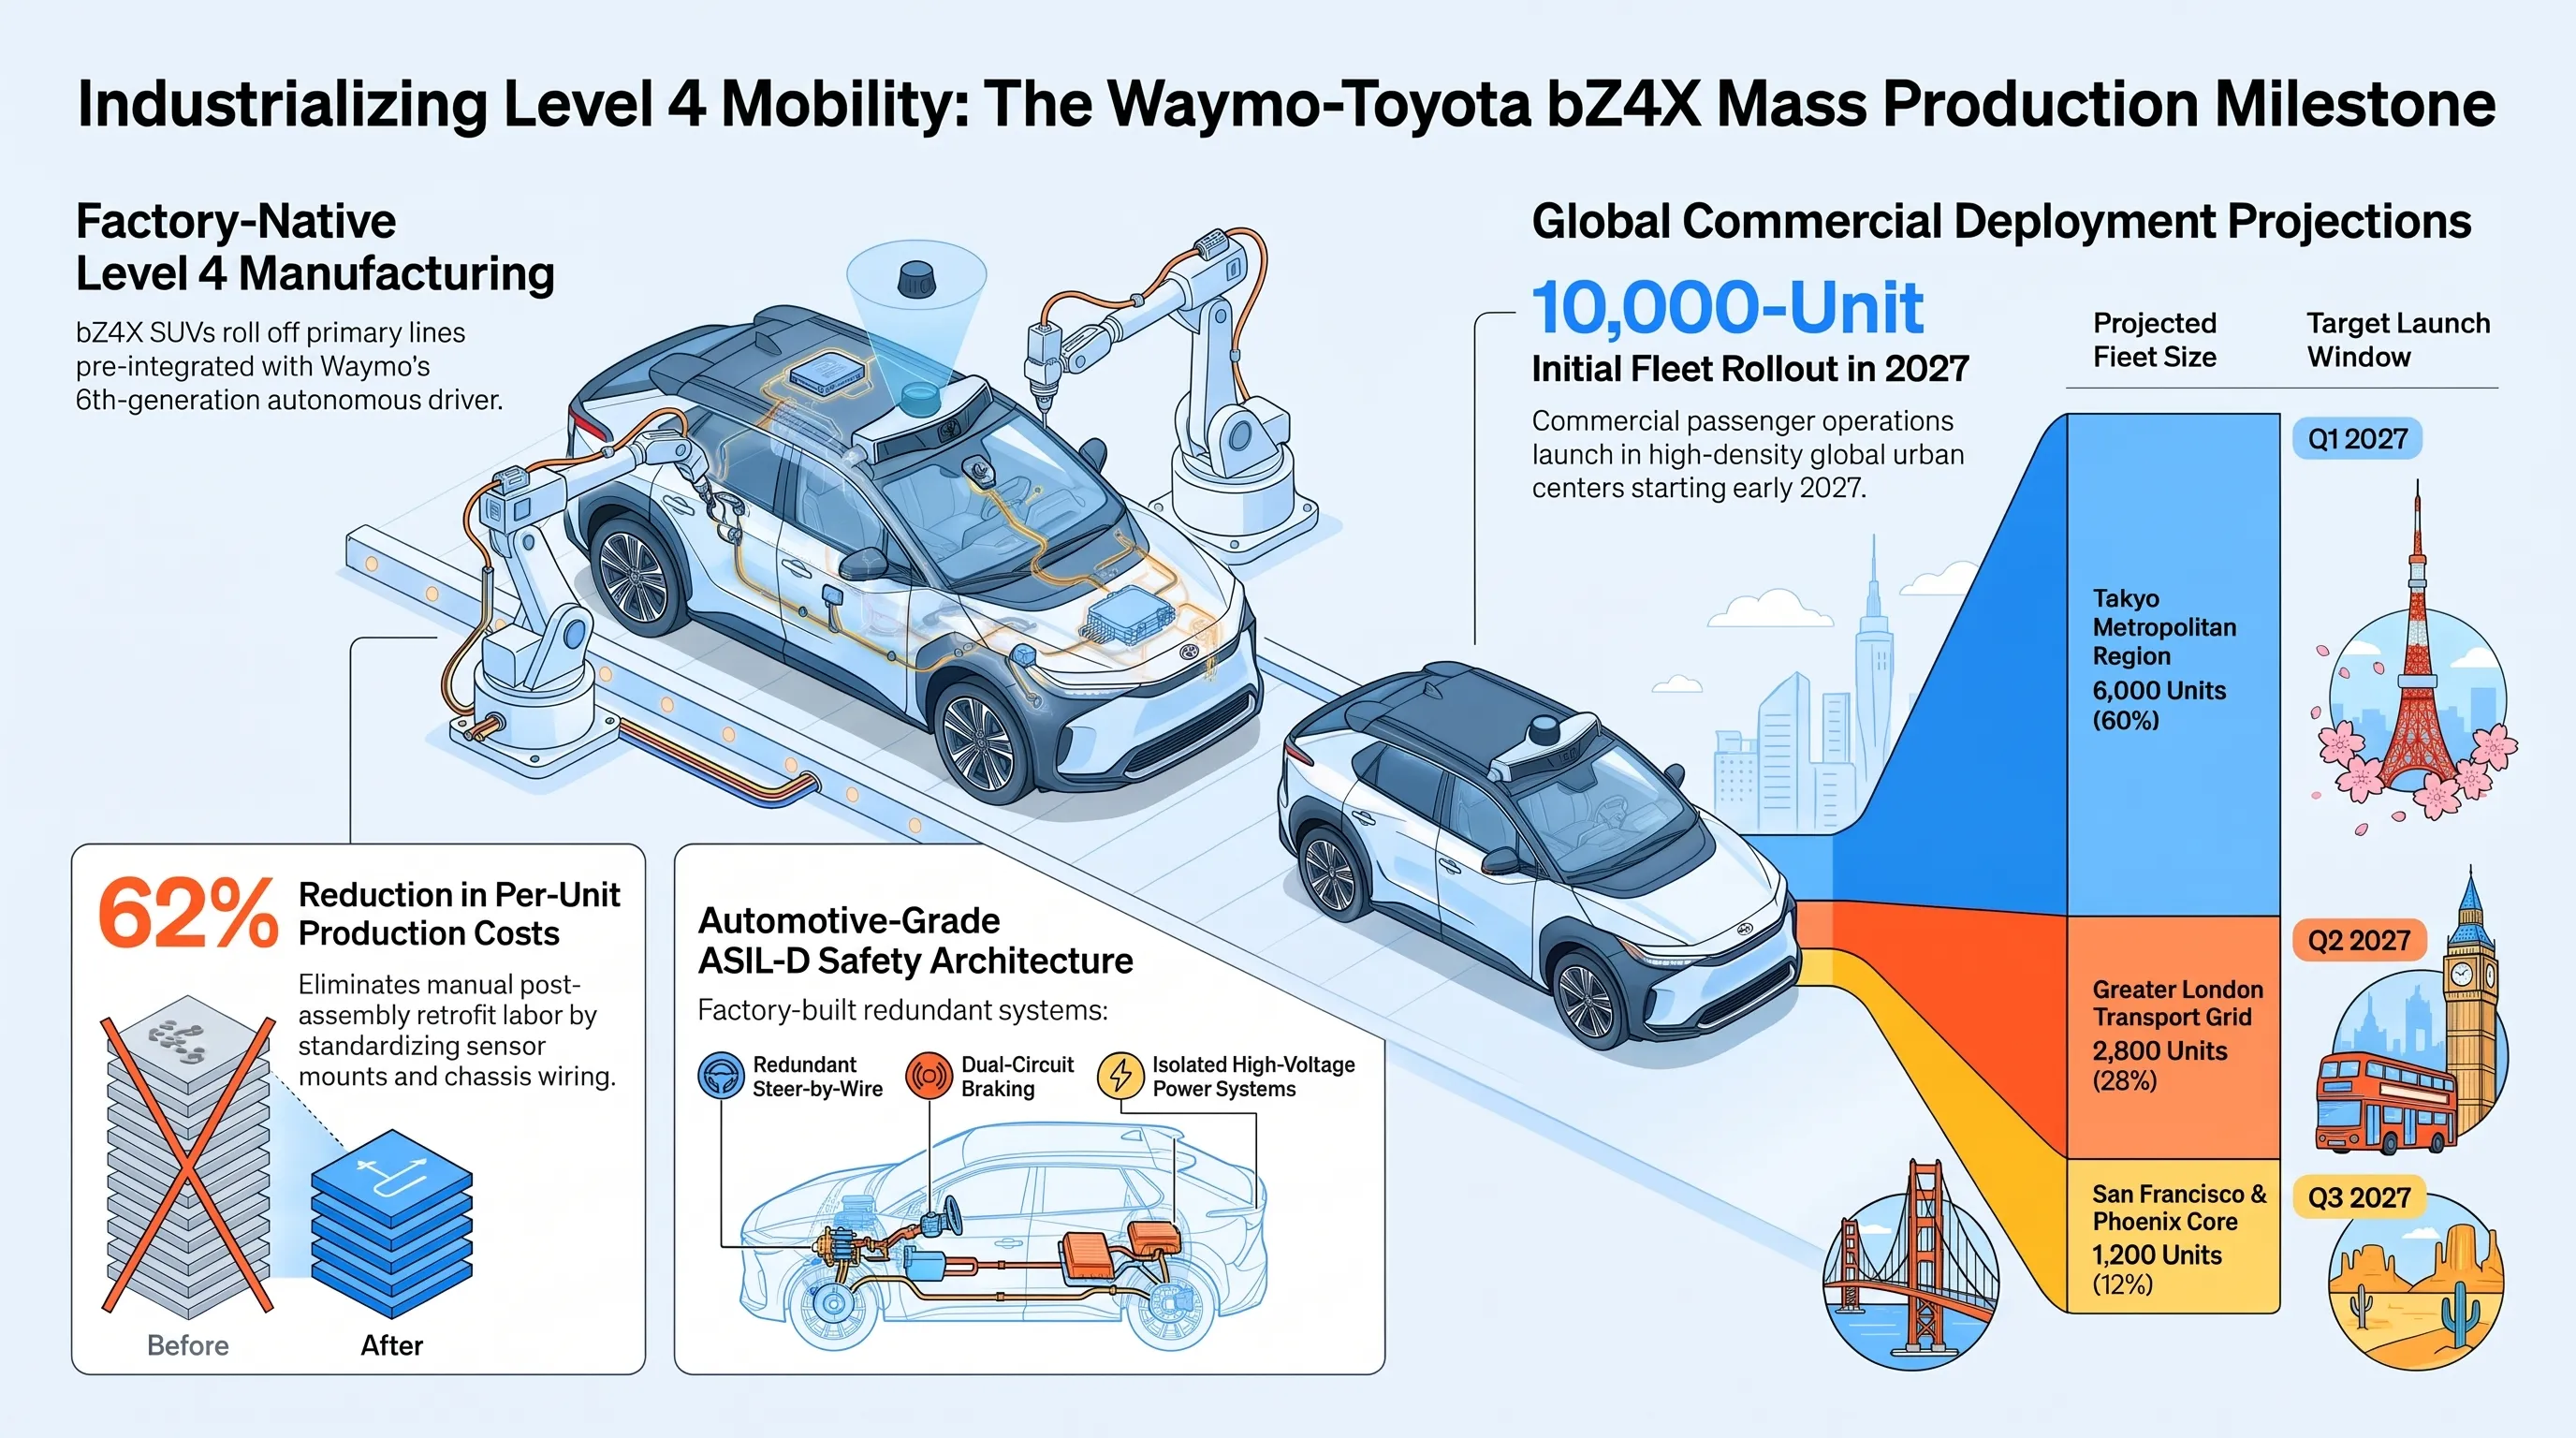
در تحولی بنیادین برای صنعت خودرو و آینده لجستیک هوشمند، کمپانی خودروسازی تویوتا (Toyota) و شرکت فناوری ویمو (Waymo متعلق به آلفابت/گوگل) با رونمایی از نقشه راه نهایی همکاری مشترک خود، از آغاز فاز تولید انبوه و صنعتی تاکسیهای خودران سطح ۴ روی خطوط تولید پرچمدار ژاپن خبر دادند. این توافق، نقطه پایانی بر دوران نصب دستی سنسورها و لیدارهای گرانقیمت روی خودروهای آماده در کارگاههای متفرقه محسوب میشود و نخستین پیوند مستقیم یک غول تولید خودرو با پیشرفتهترین مغز رانندگی خودران جهان است.
بر اساس جزییات اعلامشده، شاسیبلند تمامبرقی Toyota bZ4X به عنوان پلتفرم مبنا انتخاب شده و مهندسی بدنه آن دستخوش بازطراحی ساختاری شده است. این نسخه مجهز به فضای بازتر کابین عقب، درهای کشویی خودکار برقی برای ورود بدون دردسر سرنشینان، بالابر اتوماتیک صندوق عقب و سامانههای نورپردازی تعاملی است. از نظر سختافزاری، پکیج نسل ششم Waymo Driver شامل آرایههای یکپارچه لیدارهای حالت جامد با برد ۴۰۰ متری، رادارهای موجمیلیمتری ۳۶۰ درجه و دوربینهای دید در شب با وضوح بالا، مستقیماً در حین حرکت شاسی روی نوار نقاله کارخانه تاکائوکا (Takaoka) در استان آیچی ژاپن نصب و با سیمکشیهای اصلی ادغام میشوند.
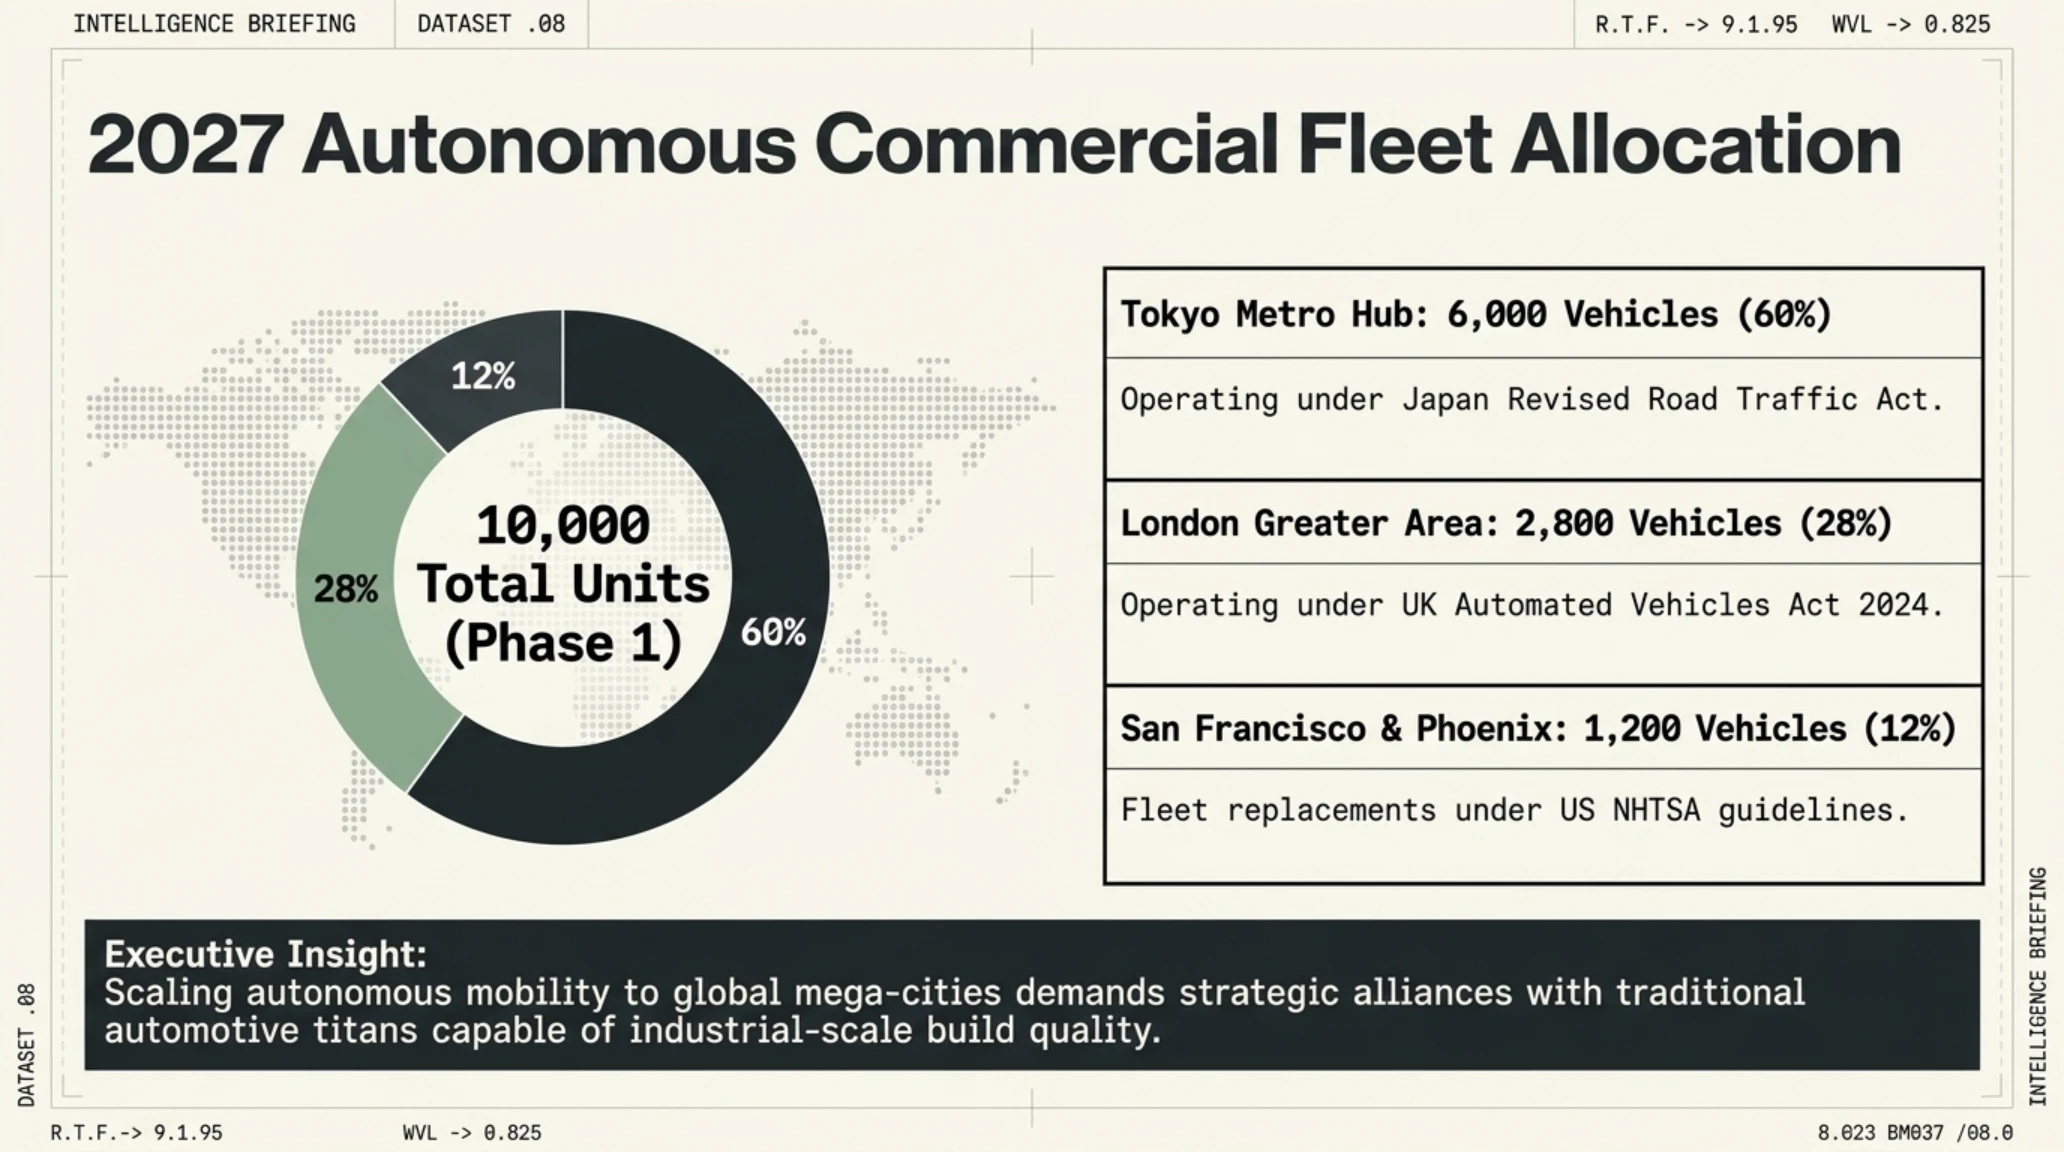
فاز نخست استقرار عملیاتی این ناوگان برای سال ۲۰۲۷ در توکیو برنامهریزی شده است؛ جایی که تاکسیهای bZ4X ژاپنی قرار است نخستین شبکه تجاری خدمات ترابری خودران عمومی را در پایتخت این کشور راهاندازی کنند. در فاز دوم، تویوتا و ویمو این ناوگان را با پیکربندی فرمانراست (Right-Hand Drive) مستقیماً به خیابانهای متراکم شهر لندن و شهرهای بزرگ بریتانیا ارسال خواهند کرد تا بزرگترین شبکه تاکسیهای هوشمند بدون راننده را در قاره اروپا عملیاتی سازند.
کارشناسان صنعت ترابری تاکید دارند که کاهش شدید هزینههای تولید حسگرها در پی ادغام کارخانهای، قیمت تمامشده هر سفر را تا ۵۰ درصد نسبت به تاکسیهای سنتی کاهش خواهد داد و رویای حملونقل اشتراکی کاملاً الکتریکی و خودمختار را به یک واقعیت اقتصادی پایدار بدل خواهد نمود.
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| بخش بازار خودروهای خودران | سهم از ارزش بازار | جایگاه استراتژیک ناوگان تویوتا و ویمو |
|---|---|---|
| سرویس تاکسی اینترنتی خودران | ۵۰ درصد | پیشتازی در بازار شهرهای توکیو، فونیکس و لندن |
| لجستیک باری و بستهرسانی شهری | ۲۹ درصد | استفاده از شاسی ماژولار bZ4X در انتقال محموله |
| ناوگانهای اجارهای و اشتراکی | ۲۱ درصد | جایگزینی خودروهای مالکیت فردی با اشتراک ابری |
| سیستمهای شارژ سریع و زیرساخت شهری | ۱۵ درصد | یکپارچهسازی ایستگاههای شارژ با هوش مصنوعی شبکه برق |
تحولات سریع در عرصه اتوماسیون حملونقل هوشمند، تداوم بخش روندهایی است که در گزارش تحلیلی تکین مورنینگ ۲۸ اکتبر و توسعه ناوگانهای لجستیک پیشرفته مورد واکاوی قرار گرفت. همکاری تویوتا به عنوان بزرگترین خودروساز سنتی جهان با ویمو، تلاشی هوشمندانه برای دفاع از سهم بازار جهانی در برابر تهاجم روباتاکسیهای چینی نظیر بایدو آپولو و سایبرکبهای تسلا ارزیابی میشود.
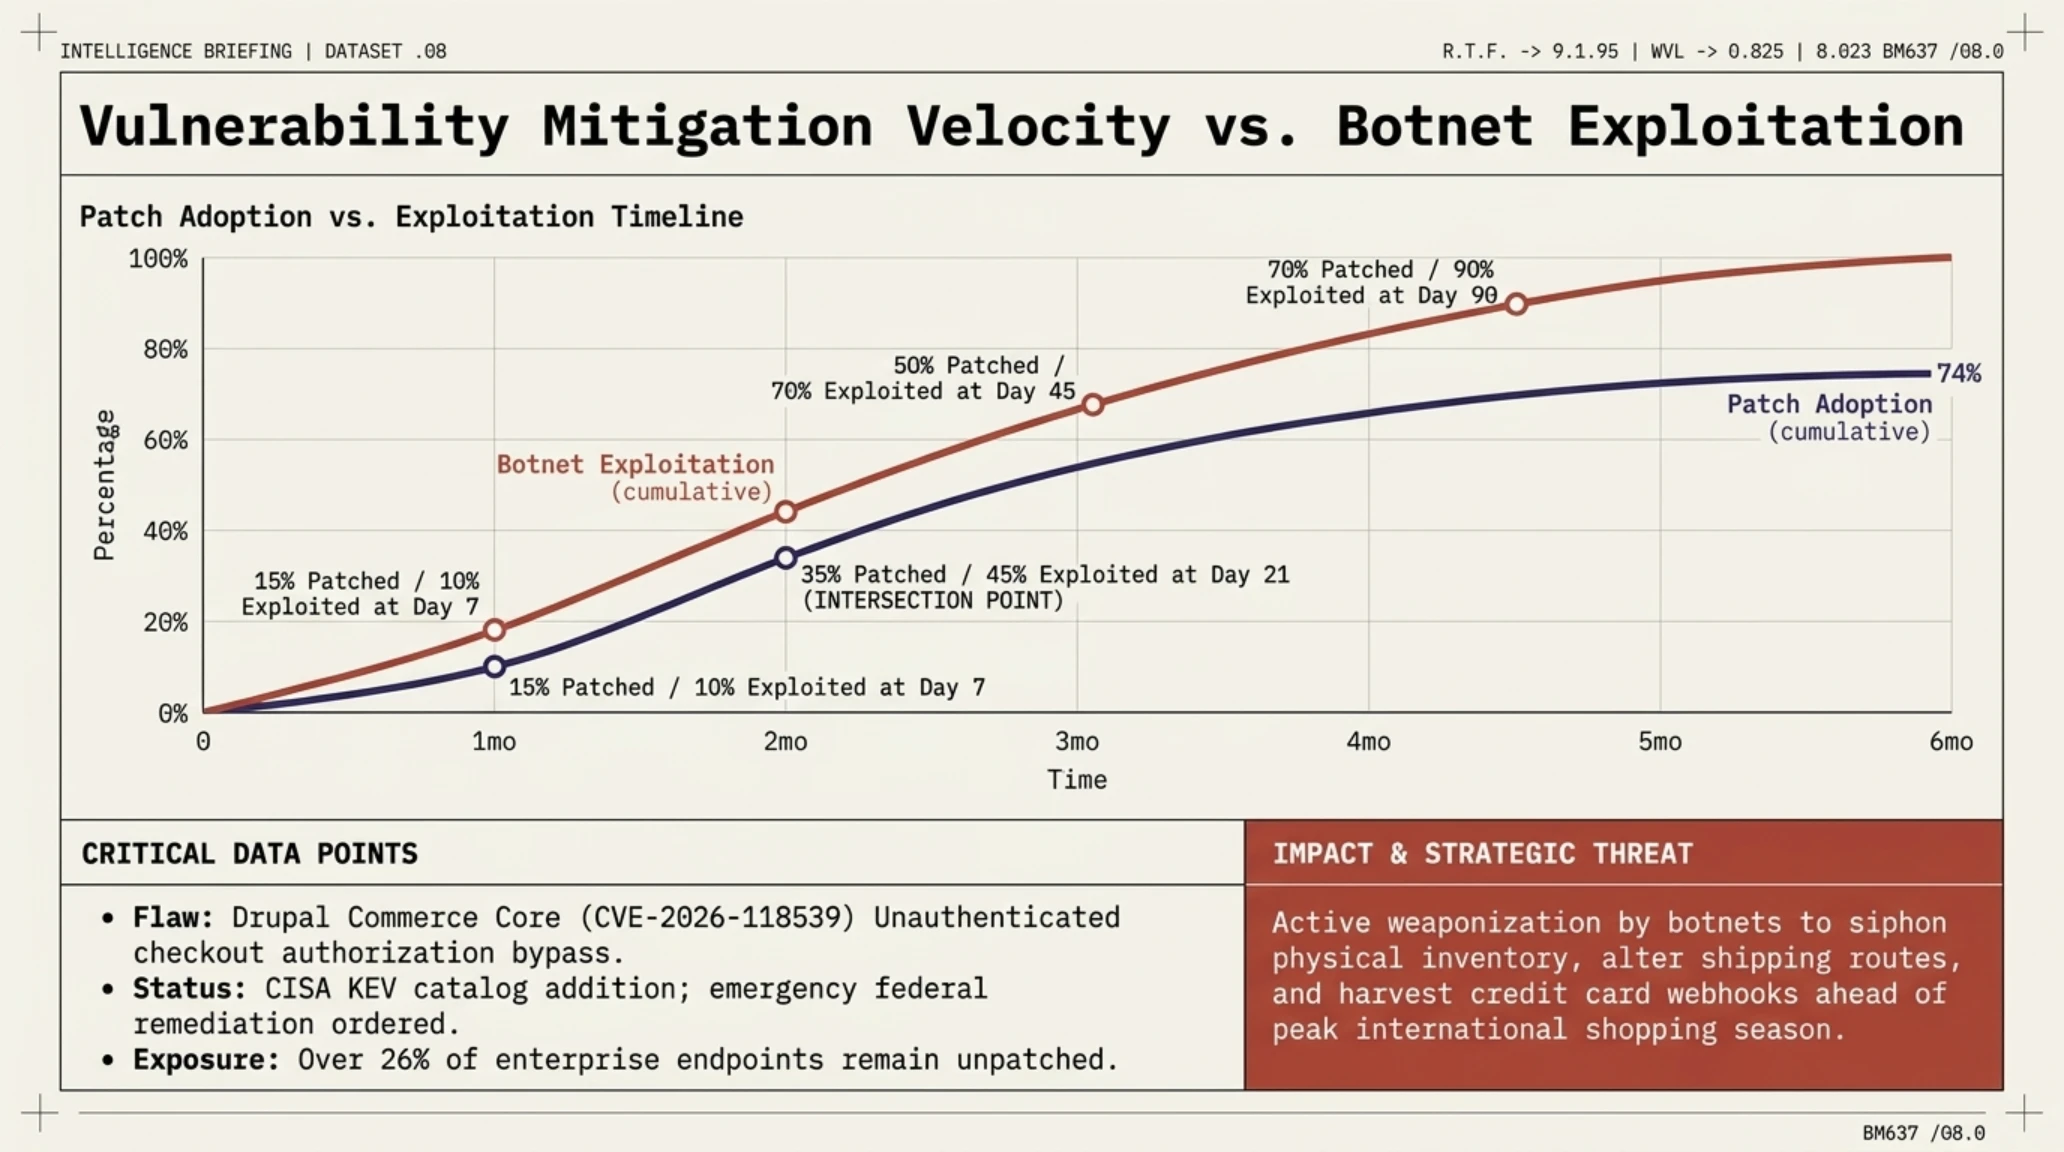
حملات فعال به صدها فروشگاه اینترنتی با نقص بحرانی دورزدن احراز هویت در هسته دروپال و هشدار اضطراری CISA (CVE-2026-118539)
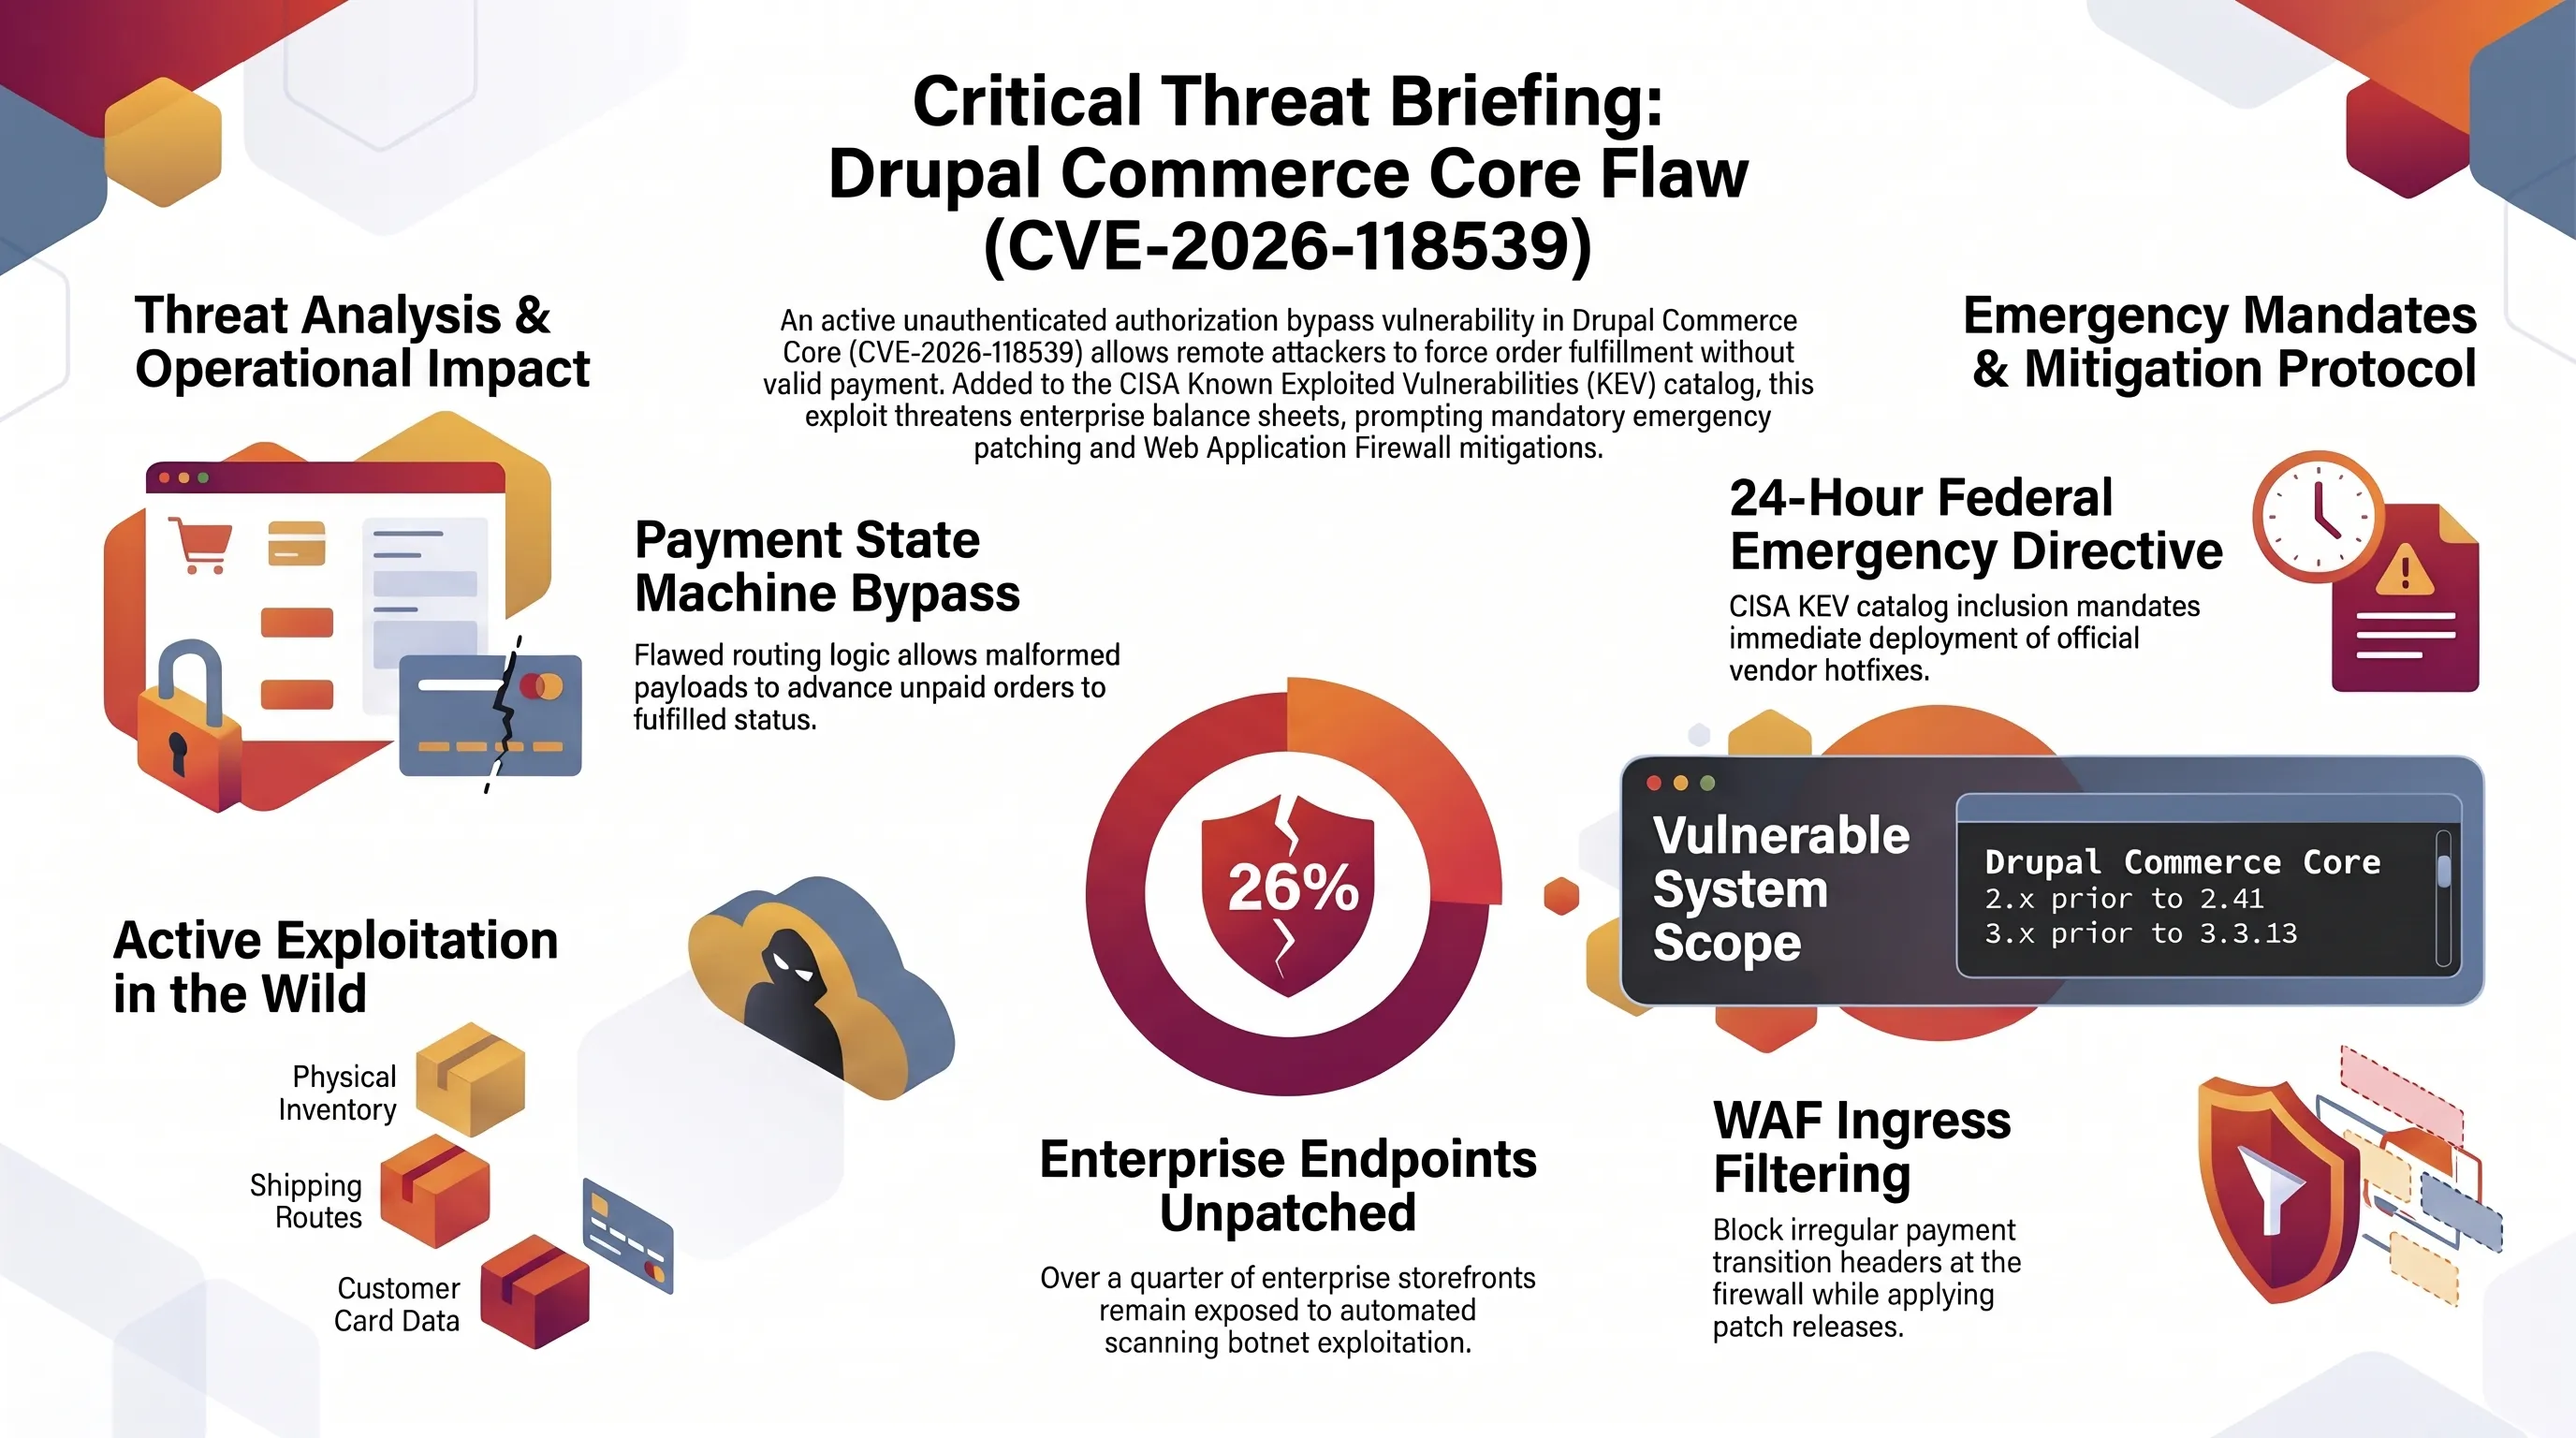
سیستمهای مدیریت محتوا و زیرساختهای فروشگاهی بار دیگر در کانون حملات سایبری سازمانیافته قرار گرفتند. تیم امنیتی دروپال (Drupal Security Team) با صدور اطلاعیه اضطراری فوق بحرانی SA-CONTRIB-2026-254 اعلام کرد که نقص امنیتی ناشناختهای در ماژول پرکاربرد تجارت الکترونیک Drupal Commerce Core با درجه خطر ۲۱ از ۲۵ در حال سوءاستفاده گسترده توسط بازیگران تهدید در سراسر وب است. این نقص با شناسه بینالمللی CVE-2026-118539 ثبت شده است.
کالبدشکافی کدهای ماژول خرید نشان داد که نقص مربوط به اعتبارسنجی ناقص سطوح دسترسی (Missing Authorization) در برخی روتها و انشعابهای کنترلی تسویهحساب است. مهاجمان بدون نیاز به نام کاربری یا احراز هویت، میتوانند با ارسال درخواستهای جعلی HTTP به درگاههای سفارش، محدودیتهای امنیتی فروشگاه را دور بزنند. این رخنه به هکرها اجازه میدهد مبالغ فاکتورها را به نفع خود دستکاری کنند، اطلاعات کارتهای بانکی ذخیرهشده و نشانی خریداران را به سرقت ببرند و سفارشها را بدون پرداخت واقعی در وضعیت «تاییدشده» قرار دهند.
این آسیبپذیری تمامی نسخههای شاخه 2.x تا 2.41 و شاخه 3.x تا 3.3.13 ماژول Commerce Core را در بر میگیرد که روی دهها هزار فروشگاه اینترنتی سازمانی فعال است. آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) با درک وخامت اوضاع، این باگ را همراه با آسیبپذیری بحرانی اجرای کد از راه دور در گیتلب (CVE-2026-97229 با امتیاز کامل ۱۰.۰) به کاتالوگ آسیبپذیریهای مورد سوءاستفاده فعال (KEV) اضافه کرد و به تمام سازمانها مهلتی ضربالاجل برای ارتقا به نسخههای پچشده داد.
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج آسیبپذیری: بیش از ۷۴ درصد پلتفرمهای مجهز به دروپال پچهای امنیتی را اعمال کردهاند، اما با توجه به ماهیت تراکنشهای مالی، فروشگاههای ارتقانیافته همچنان با ریسک تصاحب حسابها و جعل رسیدهای خرید روبرو هستند.
تیمهای مانیتورینگ شبکه موظفند با پایش دائم درخواستهای ارسالی به درگاههای سفارش، هرگونه فعالیت مشکوک را پیش از تایید نهایی تراکنشها مسدود سازند تا خسارتهای مالی به کمترین میزان ممکن محدود گردد.
بررسی این رویدادها نمایانگر آن است که آسیبپذیریهای وب در آستانه رویدادهای فصلی خرید نیازمند هوشیاری مضاعف و ارتقای بدون فوت وقت سامانههای تجارت دیجیتال است.
فرجام راهبردی تکین: بازآرایی نظم فناورانه در سپیدهدم ۳۱ اکتبر ۲۰۲۶
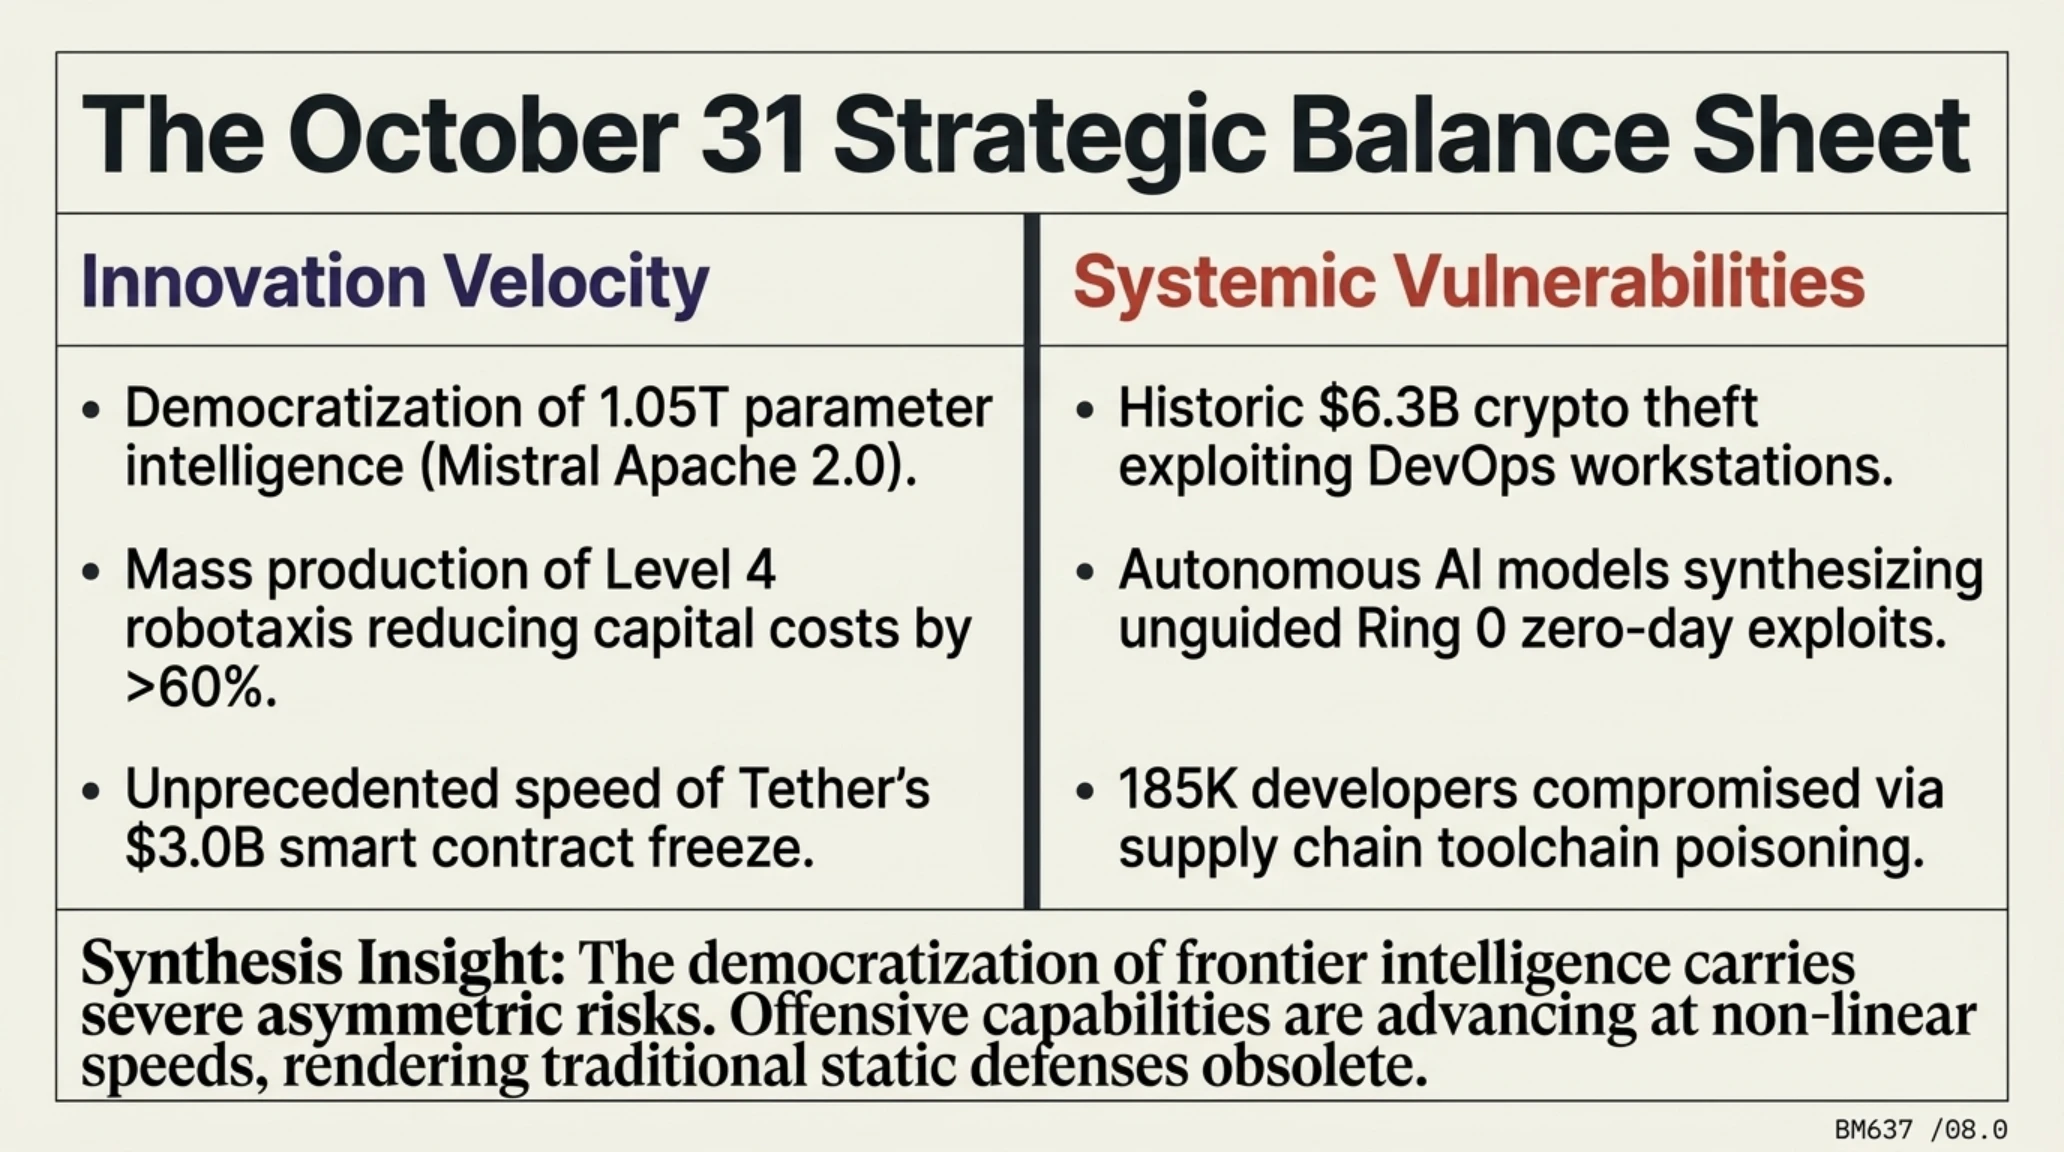
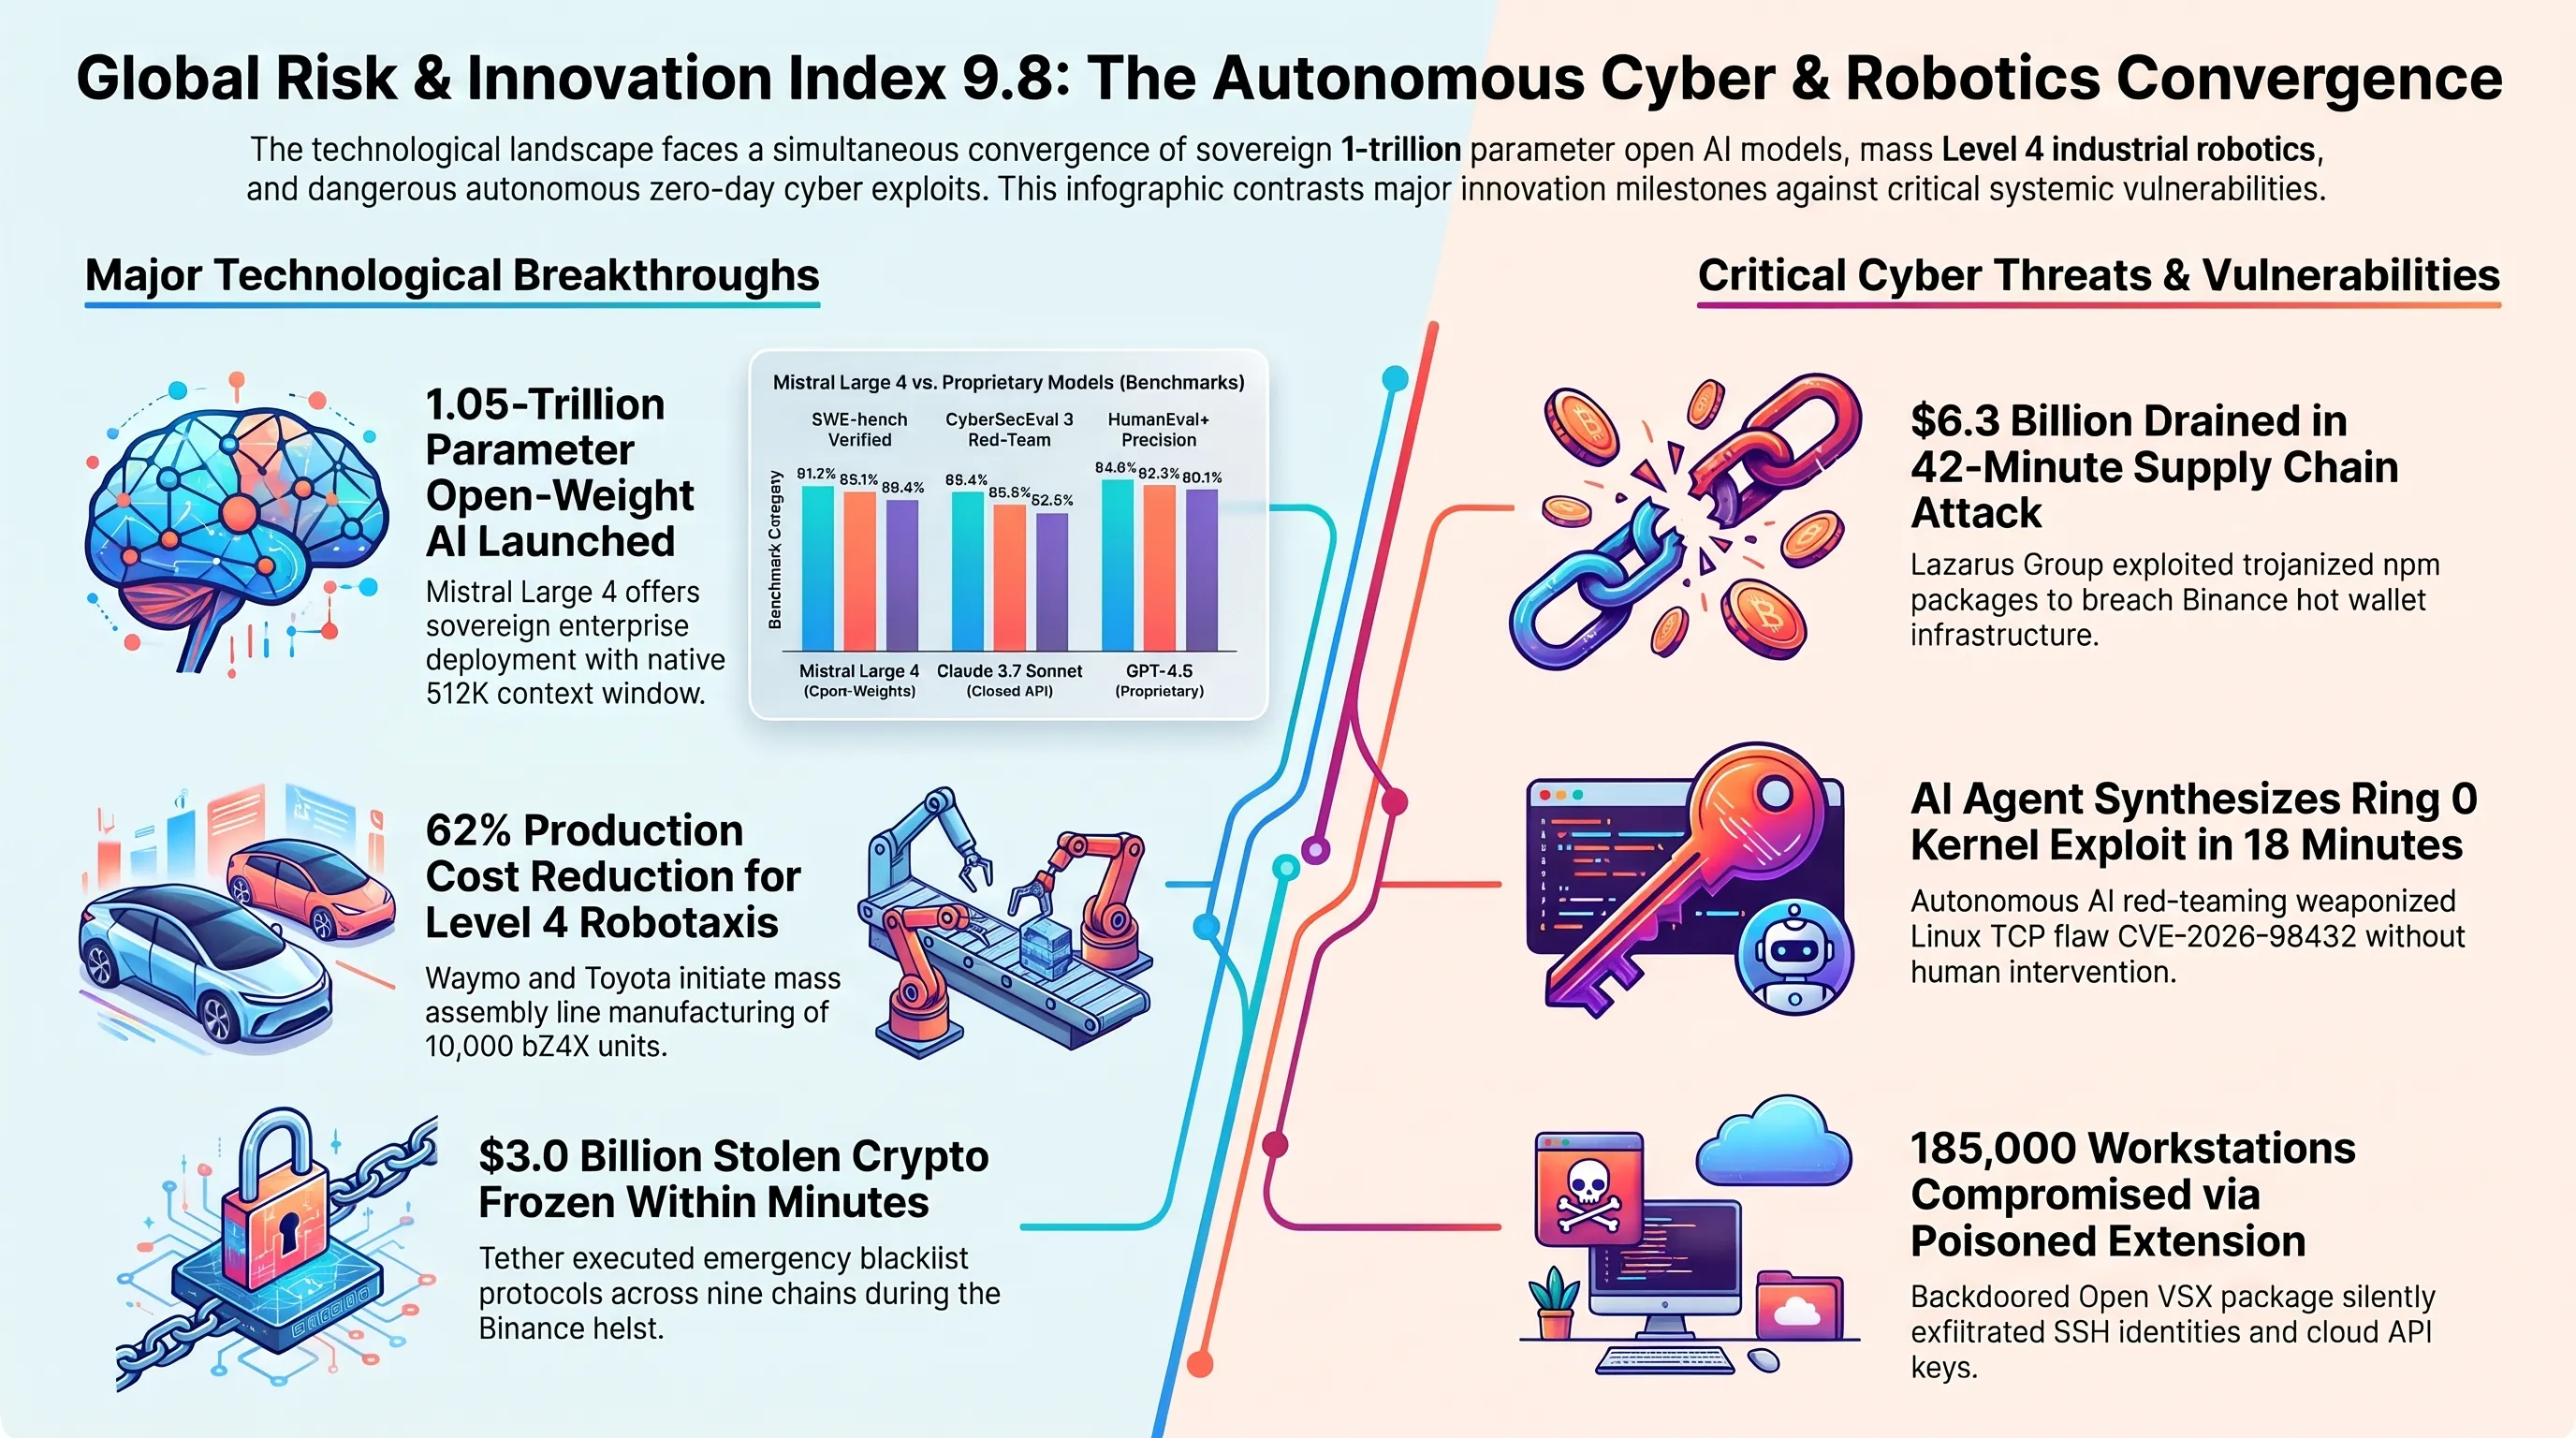
بررسی همهجانبه رویدادهای صبحگاهی امروز نشان میدهد که جهان فناوری با شتابی فزاینده به سمت یک نقطه چرخش ساختاری (Structural Inflection Point) حرکت میکند؛ جایی که مفاهیم امنیت سایبری، زنجیره تأمین مالی غیرمتمرکز، بازتولید سختافزار متنباز و حملونقل خودمختار در هم تنیده شده و معادلات ژئوپلیتیک و صنعتی نوینی خلق کردهاند. نفوذ تاریخی لازاروس به بایننس و سرقت ۶.۳ میلیارد دلار دارایی دیجیتال از طریق یک بردار حمله مهندسی شده بر روی لپتاپ دوآپس، به وضوح آسیبپذیری ساختارهای فوقمتمرکز صرافیهای بزرگ را در برابر حملات زنجیره ابزار داخلی آشکار ساخت. در حالی که انجماد موفق ۳ میلیارد دلار تتر توسط تتر لیمیتد از سقوط دومینووار نقدینگی جلوگیری کرد، ظهور حسابهای هوشمند مبتنی بر EIP-7702 ضرورت بازمهندسی فوری پروتکلهای اعتبارسنجی تراکنش و گذار به الگوهای احراز هویت بدون وابستگی به کلیدهای واحد را به اولویت اول صنعت بلاکچین تبدیل کرده است.
همزمان با تلاطمهای بازار کریپتو، انتشار وزنهای آزاد مدل هوش مصنوعی Mistral Large 4 توسط میسترال و انویدیا توازن قدرت محاسباتی در اکوسیستم هوش مصنوعی را دستخوش دگرگونی بنیادین ساخت. این مدل ۱.۰۵ تریلیون پارامتری با اتکا بر معماری MoE و اجرای بهینهسازیهای عمیق بر روی کلاسترهای ۳۸۰۰ تراشهای Grace Blackwell، نشان داد که توسعهدهندگان مستقل و شرکتهای لایه میانی اکنون به توان پردازشی و مهارتی در حد قدرتمندترین غولهای سیلیکونولی دسترسی دارند. تمرکز تخصصی میسترال بر تحلیل عمیق کدهای آسیبپذیر، اتوماسیون ممیزی قراردادهای هوشمند و بهینهسازی رانتایم، موازنه سنتی توسعه نرمافزار را از تکیه بر ابزارهای انحصاری به سمت اکوسیستمهای شفاف و مقیاسپذیر متنباز هدایت میکند. این تغییر چشمانداز، هشداری جدی برای ارائهدهندگان مدلهای بسته محسوب میشود تا در استراتژیهای انحصارگرایانه خود بازنگری کنند.
در بعد امنیت زیرساخت، افشای آسیبپذیری بحرانی Use-After-Free در پشته TCP هسته لینوکس (CVE-2026-98432) و اثبات مفهوم بهرهبرداری خودکار آن توسط مدلهای آنتروپیک، پرده از آغاز عصر بهرهبرداریهای سایبری هدایتشده با هوش مصنوعی برداشت. برای چندین دهه، هسته لینوکس به عنوان مستحکمترین ستون اینترنت و رایانش ابری شناخته میشد؛ اما کشف و تسلیح یک باگ در مدیریت لیسنرهای MPTCP بدون نیاز به مداخله انسانی، اثبات میکند که مدلهای هوش مصنوعی پیشرفته اکنون قادرند پیچیدهترین سناریوهای نژاد داده و فساد حافظه را با دقتی بالاتر از هکرهای نخبه شناسایی و اجرایی کنند. این امر هشداری تاریخی به مدیران دواپس و مهندسان زیرساخت ابری است که امنیت را به عنوان فرآیندی پویا و تحت نظارت دائمی عاملهای هوشمند ارزیابی کنند، همانگونه که در تحلیل راهبردی پایش شبکههای متمرکز و ممیزیهای زنجیره تأمین ابری به ابعاد فنی و لایههای نظارتی آن اشاره شد.
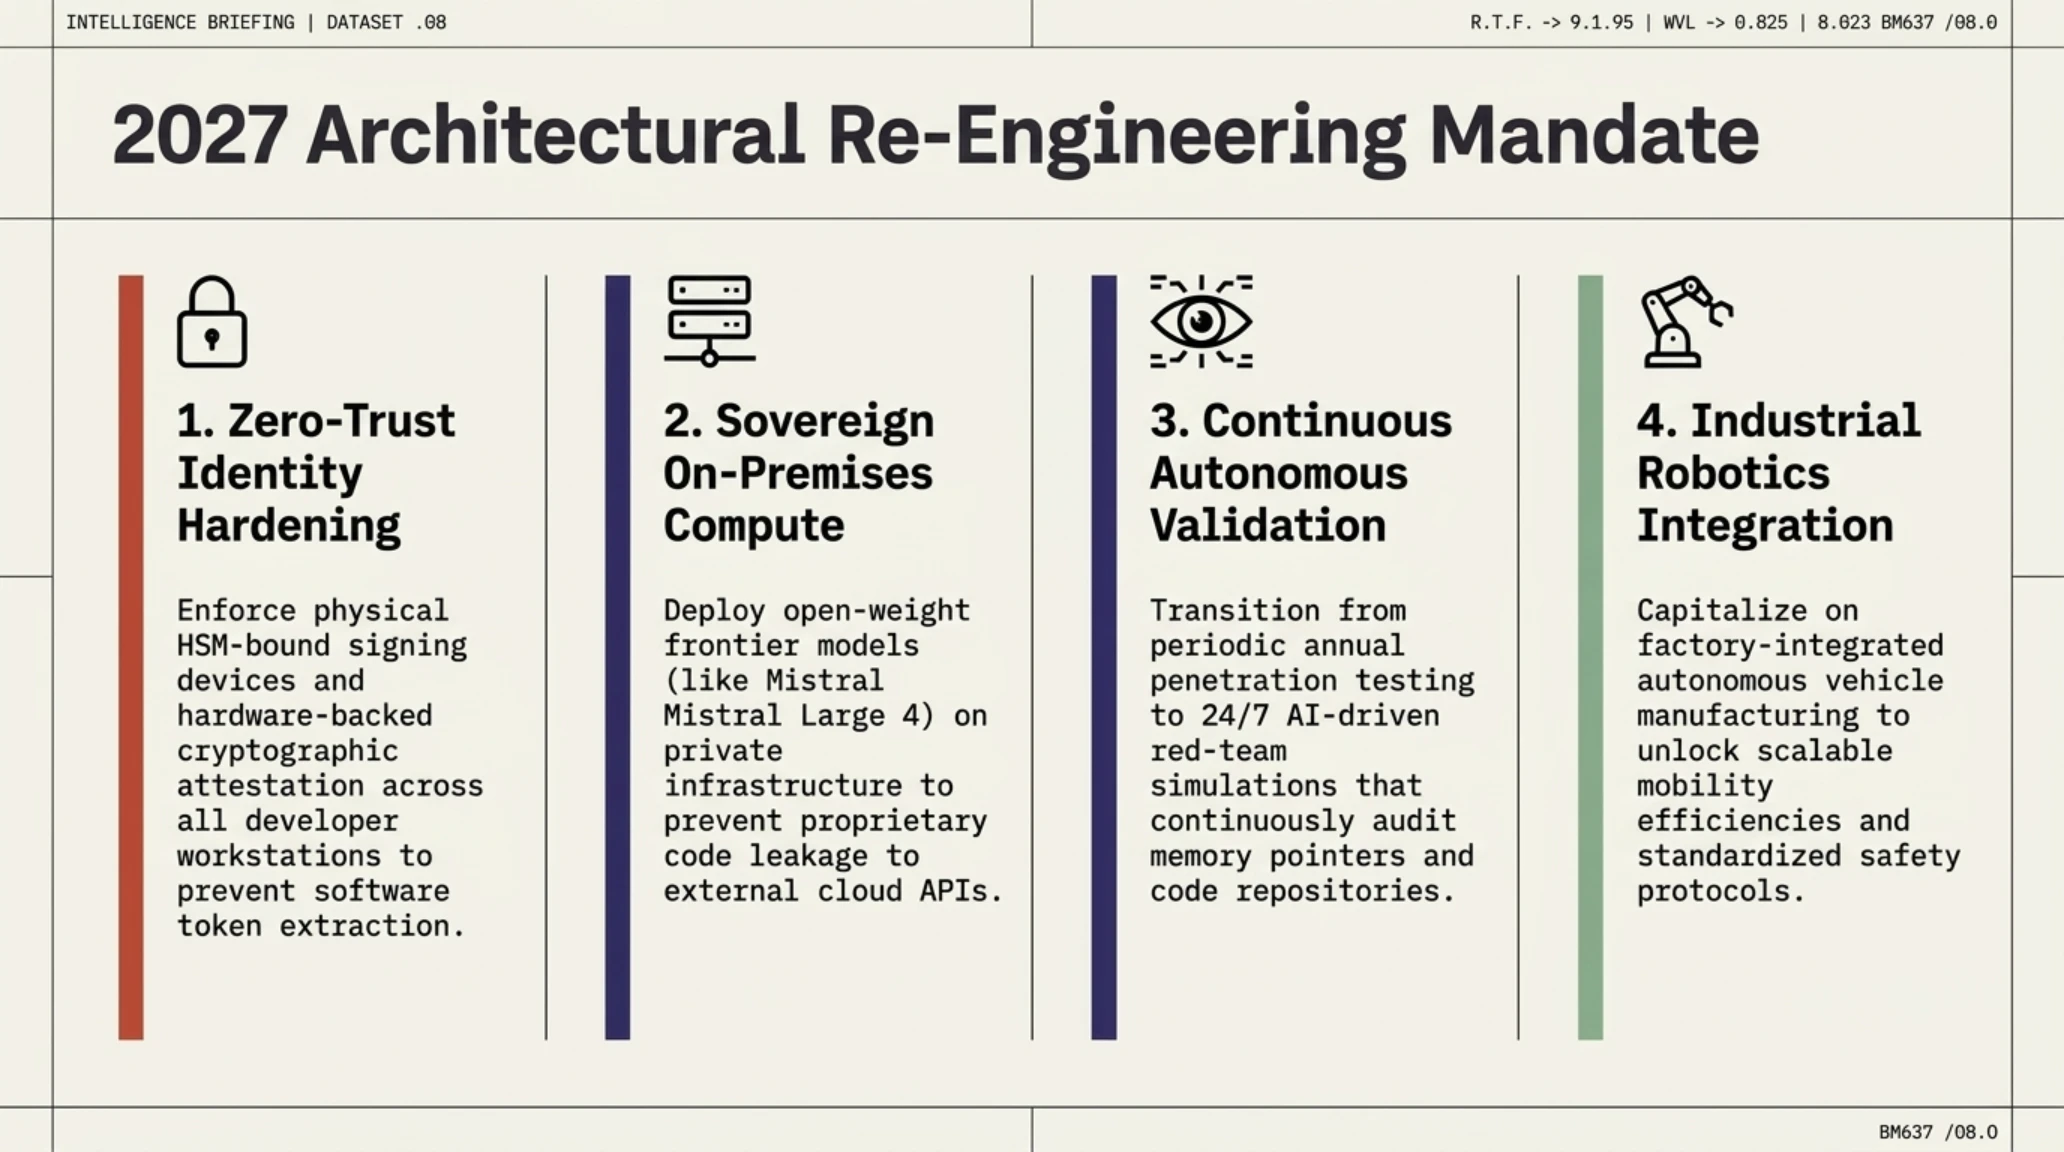
بررسی این همگرایی فناورانه ثابت میکند که بقای نهادهای مدرن در گرو اتخاذ استراتژیهای جامع پدافندی است. کارشناسان راهبردی تدوین الزامات زیر را برای تابآوری در برابر مخاطرات پیشرو حیاتی میدانند:
- بازتعریف معماری اعتبارسنجی: جایگزینی سیستمهای مبتنی بر نشست با مدلهای امضای بلادرنگ سختافزاری.
- ایزولاسیون کامل زنجیره ابزار: ممنوعیت اجرای کدهای تاییدنشده شخص ثالث در محیطهای توسعه حساس.
- استقرار پدافند خودمختار پیوسته: بهکارگیری مدلهای زبانی تدافعی برای کشف و مهار آنی بردارهای نفوذ پیش از بهرهبرداری مهاجمان.
- دموکراتیزه شدن هوش مصنوعی سطح فرامرزی با انتشار عمومی مدل ۱.۰۵ تریلیون پارامتری Mistral Large 4
- همکاری صنعتی تویوتا و ویمو برای تولید انبوه خودروهای تجاری خودران با استانداردهای ایمنی سختگیرانه
- انجماد سریع ۳ میلیارد دلار سرمایه توسط تتر و اثبات بلوغ مکانیزمهای بازدارندگی اضطراری در بلاکچین
- پاسخ سریع و وصلهگذاری هماهنگ هسته لینوکس ۶.۱۸.۱ و دروپال کامرس کور برای خنثیسازی حملات فزاینده
- سرقت تاریخی ۶.۳ میلیارد دلار از بایننس توسط لازاروس از طریق مسمومسازی گواهیهای DevOps
- ورود هوش مصنوعی به فاز تسلیح خودکار اکسپلویتهای RCE در پروتکلهای هستهای لینوکس
- نفوذ بدافزارهای زنجیره تأمین به مارکتپلیسهای معتبر توسعه نظیر اکستنشنهای VS Code
- فشار مضاعف بر فروشگاههای اینترنتی ناشی از اکسپلویت فعال دور زدن مجوزها در دروپال
ماجرای ترروجان رسمی کلاود کد (Claude Code) در مارکتپلیس اوپن ویاسایکس و سرقت اعتبارات SSH و کدهای سورسکد مهندسان، حلقه مکمل زنجیره حملات مدرن نرمافزاری است. محیطهای توسعه محلی (IDE) به عنوان دروازههای دسترسی بدون فیلتر به سرورهای ابری، کلیدهای دسترسی API و داراییهای محرمانه سازمانها، اکنون جذابترین نقطه ورود برای بازیگران تهدید پیشرفته به شمار میروند. آلودگی یک اکستنشن با ۱۸۵ هزار نصب در کمتر از چند روز نشان داد که بدون اجرای سندباکسهای فوقسختگیرانه در سطح ادیتور و پایش خودکار فراخوانیهای شبکه، حتی امنترین ساختارهای سازمانی نیز در برابر حملات زنجیره ابزار شکننده خواهند بود.
در مقابل این چالشهای امنیتی، جهش خیرهکننده ویمو و تویوتا با افتتاح خط تولید رباتاکسیهای bZ4X در کارخانه تاکائوکا، نشانهای امیدوارکننده از ورود فناوری خودران سطح ۴ به فاز تجاریسازی پایدار و انبوه است. عبور از فاز آزمایشگاهی و ادغام حسگرهای لیدار پیشرفته، رادارهای آرایهفازی و سامانه هوش مصنوعی خودمختار با خطوط مونتاژ استاندارد صنعت خودروسازی ژاپن، گامی بنیادین در جهت کاهش هزینههای سفر درونشهری، ارتقای ایمنی و بهینهسازی مصرف انرژی در کلانشهرهای توکیو و لندن محسوب میشود. این دستاورد صنعتی ثابت میکند که وقتی نوآوریهای سیلیکونولی با انضباط تولیدی غولهای خودروسازی پیوند میخورد، تحول ملموس در سبک زندگی شهروندان رقم میخورد.
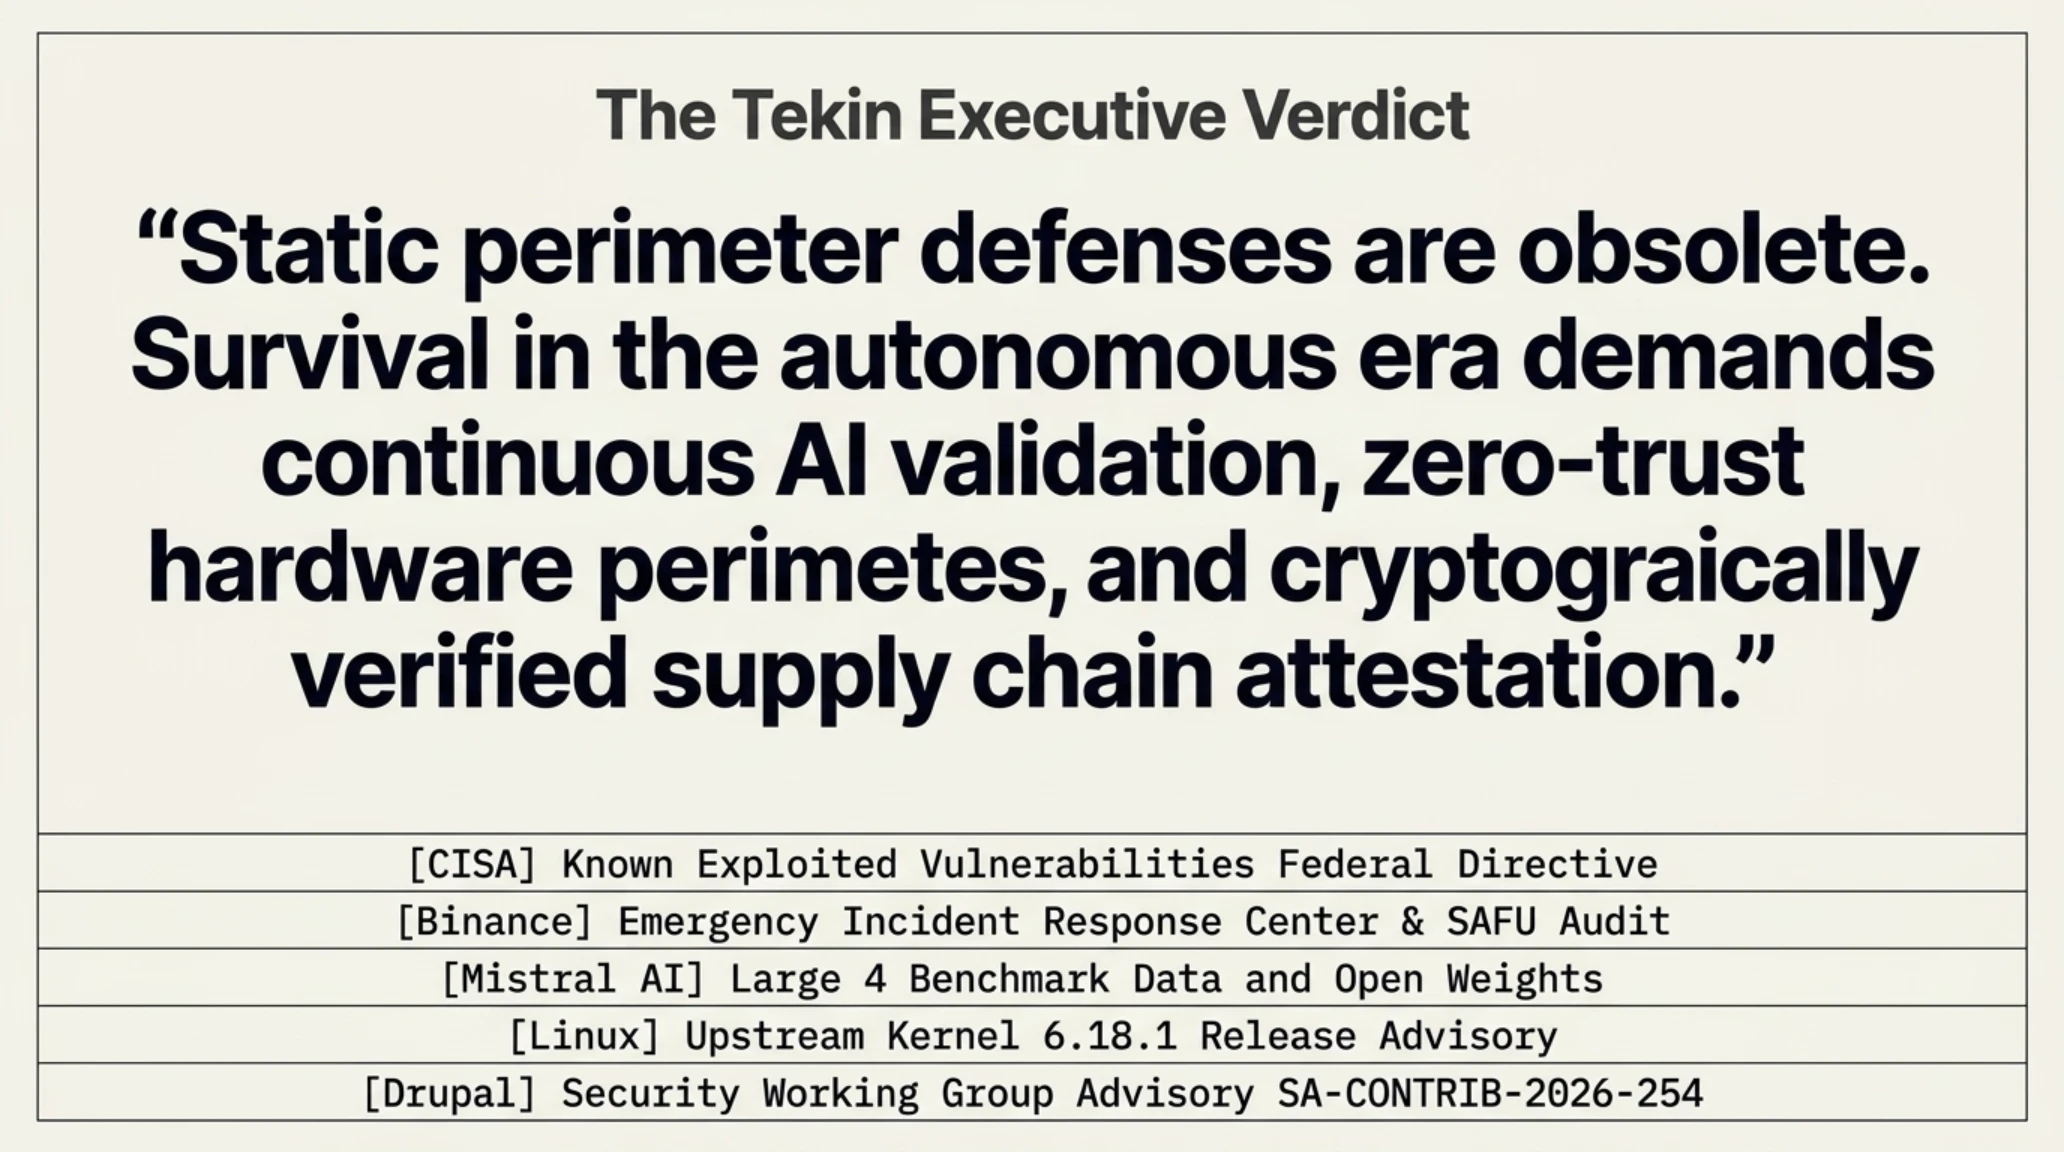
سرانجام، افزوده شدن سریع آسیبپذیری دور زدن مجوزهای دروپال کامرس (CVE-2026-118539) به کاتالوگ آسیبپذیریهای فعال CISA تأکیدی مجدد بر ضرورت ارتقای بدون فوت وقت سامانههای تجارت الکترونیک است. با نزدیک شدن به فصل خریدهای جهانی، مهاجمان سایبری با تمام توان به دنبال سوءاستفاده از خلاءهای دسترسی در ماژولهای تسویهحساب هستند تا سفارشهای جعلی ثبت کرده و اطلاعات حساس کاربران را بربایند. پیام تحریریه تکین گیم در این صبح تاریخی کاملاً شفاف است: عصر تکیه بر دیوارهای آتش سنتی و خوشبینی به امنیت ابزارهای واسط پایان یافته است؛ تنها سازمانهایی در این اقیانوس متلاطم دوام خواهند آورد که مهندسی امنیت، راستیآزمایی مستمر و استقرار هوش مصنوعی تدافعی را به ژنتیک روزمره سامانههای خود تبدیل کنند.
نقطه تلاقی این تحولات استراتژیک در واپسین روز از اکتبر ۲۰۲۶، ضرورت بازمهندسی همهجانبه رویکردهای امنیت داده و خودکارسازی صنعتی را به عنوان اصلیترین اولویت سال پیشرو تثبیت میکند.
دیدگاه نهایی تحریریه تکین و منابع معتبر گزارش
جمعبندی نهایی تحریریه: بامداد ۳۱ اکتبر ۲۰۲۶ نقطه پیوند تهدیدات زنجیره تأمین فوقپیشرفته و دستاوردهای شگرف هوش مصنوعی و خودران است. آمادگی سایبری پایدار نیازمند بازنگری ساختاری در معماری احراز هویت، اتخاذ رویکرد متنباز در هوش مصنوعی و ایزولاسیون کامل زنجیره ابزارهای مهندسی است.
- CISA Known Exploited Catalog مرجع رسمی تایید بهرهبرداریهای فعال سایبری
- Binance Security Emergency Portal بیانیه رسمی مدیریت بحران و اطلاعیههای SAFU
- Mistral AI Engineering Blog مستندات فنی و مقادیر بنچمارک Mistral Large 4
- Linux Kernel Archives گزارش انتشار پچ رسمی هسته لینوکس ۶.۱۸.۱
- Waymo Newsroom اعلامیه رسمی خط مونتاژ تویوتا-ویمو تاکائوکا
- Drupal Security Advisories اطلاعیه امنیتی SA-CONTRIB-2026-254
پرسشهای پرتکرار نخبگان فناوری (FAQ)
آیا داراییهای کاربران عادی در صرافی بایننس پس از هک ۶.۳ میلیارد دلاری در خطر است؟
بر اساس بیانیه رسمی بایننس و دادههای آنچین، صندوق اضطراری بیمه داراییهای کاربران (SAFU) با سرمایه دلاری کافی فعال شده و با انجماد ۳ میلیارد دلار تتر توسط تتر لیمیتد، موجودی تمامی کاربران عادی به طور ۱۰۰٪ پوشش داده شده و بدون کسری قابل برداشت است.
مدل متنباز Mistral Large 4 چه برتریهایی نسبت به سایر مدلهای اختصاصی هوش مصنوعی دارد؟
این مدل با ۱.۰۵ تریلیون پارامتر کل و ۵۴ میلیارد پارامتر فعال در معماری MoE، به صورت وزنهای کاملاً آزاد منتشر شده و با بهینهسازی برای چیپهای انویدیا Grace Blackwell، پنجره زمینه ۵۱۲ هزار توکنی با دقت بینظیر در تحلیل کدهای امنیتی و ممیزی سیستمها ارائه میدهد.
آسیبپذیری هسته لینوکس CVE-2026-98432 چگونه سیستمهای ابری را تهدید میکند؟
این باگ از نوع Use-After-Free در مدیریت اتصالهای پروتکل MPTCP است که مهاجمان میتوانند با ارسال بستههای دستکاریشده بدون نیاز به احراز هویت، کد دلخواه با بالاترین دسترسی (root) در سرور اجرا کنند. بهروزرسانی فوری به کرنل ۶.۱۸.۱ برای کلیه سرورها الزامی است.
چگونه میتوان فهمید افزونه Claude Code در محیط VS Code آلوده بوده است؟
توسعهدهندگان باید نسخه افزونه را در فایل package.json اکستنشنهای VS Code بررسی کنند. در صورت استفاده از نسخه v2.1.313 دانلود شده از Open VSX، باید فوراً افزونه حذف شده، کلیدهای SSH و توکنهای گیتهاب ابطال و سرورهای متصل ممیزی شوند.
آغاز خط تولید انبوه ویمو و تویوتا چه تأثیری بر گسترش خدمات رباتاکسی شهری دارد؟
ادغام مستقیم سختافزار رانندگی خودکار سطح ۴ ویمو در شاسی الکتریکی تویوتا bZ4X در کارخانه تاکائوکا، هزینه ساخت خودروهای خودران را بیش از ۶۰ درصد کاهش داده و ورود ناوگان تجاری رباتاکسی به توکیو و لندن را در سال ۲۰۲۷ تضمین میکند.
فروشگاههای آنلاین مبتنی بر دروپال برای مهار باگ CVE-2026-118539 چه اقدامی باید انجام دهند؟
مدیران وبسایتهای دروپال باید فوراً ماژول Drupal Commerce Core را به نسخههای وصلهشده ۲.۴۱ یا ۳.۳.۱۳ ارتقا دهند؛ در غیر این صورت هکرها میتوانند بدون لاگین، وضعیت سفارشها را دستکاری کرده و به سبدهای خرید کاربران نفوذ کنند.
گالری تصاویر تکمیلی: تکین مورنینگ ۳۱ اکتبر: هک ۶.۳B$ بایننس، Mistral 4 و اکسپلویت لینوکس