تکین آنالیز | رکورد ۱۰ میلیارد دلاری مایکروسافت از OpenAI، پلتفرم MPC گوگل و باگ نودهای بیتکوین کور
صبحگاه جمعه ۳۰ اکتبر ۲۰۲۶، در حالی آغاز شد که مرزهای میان زیرساختهای تجاری هوش مصنوعی، معماریهای امنیتی سازمانی و شبکههای نامتمرکز بلاکچین دستخوش لرزههایی بنیادین و سهمگین شده است. در ساعات گذشته، انتشار صورتهای مالی فدرال و گزارشهای ممیزی فنی نشان دادند که دوره تردید نسبت به سودآوری مدلهای زبانی کلان به پایان رسیده و صنعت نرمافزار وارد عصر مونوپولی محاسباتی چند میلیارد دلاری شده است. شرکتهای ابری پیشرو که در طول سه سال گذشته صدها هزار کلاستر پردازشی تانسوری را در دیتاسنترهای زیرزمینی مستقر ساخته بودند، اکنون در حال درو کردن سودهای سرسامآور این سرمایهگذاری سنگین هستند.
همزمان با این گردش مالی رکوردمحور، رویارویی پدافند سایبری و عوامل خودکار مهاجم وارد فاز غیرقابل بازگشتی شده است. از یک سو، غولهای جستجو و امنیت کلود در حال توسعه سپرهای رمزنگاری چندمستاجری برای حفاظت از داراییهای خزانهداری نهادهای مالی در برابر مدلهای استنتاجی هستند، و از سوی دیگر، اسکنرهای خودکار هوش مصنوعی موفق شدهاند با کاوش در عمیقترین لایههای سورسکد نودهای مالی، خطاهای تخریب حافظه را برملا ساخته و بنیادهای نرمافزاری جهان را وادار به تغییر پارادایم افشای مسئولانه نمایند. تحریریه تکینپلاس در این گزارش تفصیلی، ابعاد اقتصادی، فنی و امنیتی رویدادهای سرنوشتساز ۲۴ ساعت اخیر را کالبدشکافی میکند.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
درآمد تاریخی ۱۰ میلیارد دلاری مایکروسافت از شراکت تجاری با OpenAI در یک فصل مالی؛ بازتعریف اقتصاد کلود و هوش مصنوعی مولد
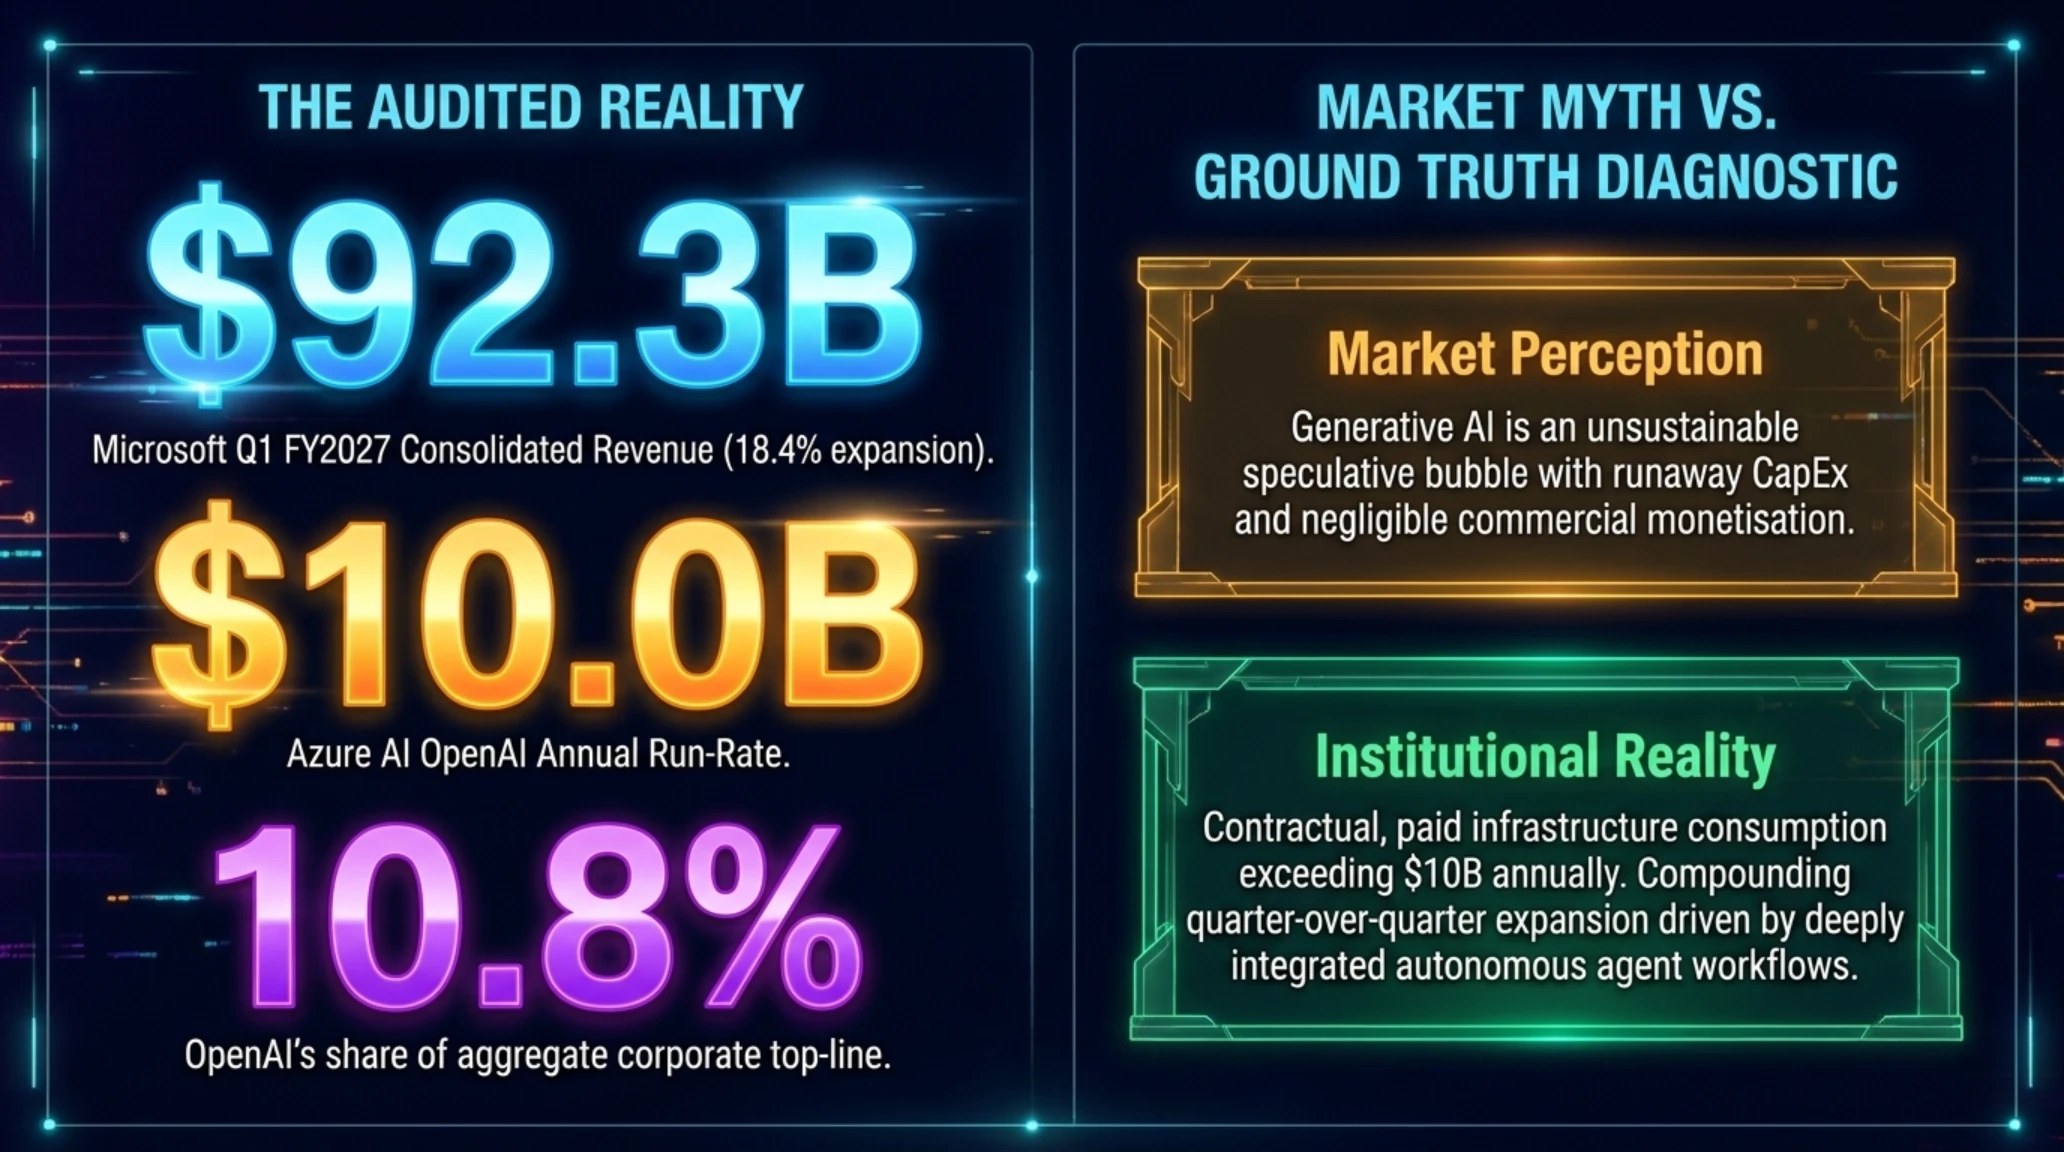
در یکی از تاریخیترین رخدادهای مالی والاستریت در اواخر سال ۲۰۲۶، شرکت مایکروسافت در جریان انتشار گزارش رسمی فرم 10-Q نزد کمیسیون بورس و اوراق بهادار آمریکا (SEC) برای سهماهه نخست سال مالی ۲۰۲۷ خود (منتهی به ۳۰ سپتامبر ۲۰۲۶)، سندی را فاش ساخت که تعجب شدید تحلیلگران ارشد بازارهای سرمایه را برانگیخت. بر اساس این اسناد حسابرسیشده، ردموند در طول یک بازه ۹۰ روزه، رقمی بالغ بر ۱۰ میلیارد دلار درآمد ناخالص مستقیم از محل توافقات تجاری، تقسیم درآمد و مصرف کلاسترهای محاسباتی ابری با شرکت OpenAI ثبت کرده است.
اهمیت راهبردی این رقم زمانی آشکار میشود که بدانیم این ۱۰ میلیارد دلار، معادل ۱۰.۸۳ درصد (نزدیک به ۱۱ درصد) از کل درآمد خارقالعاده ۹۲.۳ میلیارد دلاری مایکروسافت در این فصل بوده است. برای درک بهتر مقیاس این جریان نقدی، کافی است در نظر بگیریم که کل درآمد بخش گیمینگ مایکروسافت شامل اکوسیستم کنسولها، اشتراکهای گیمپس و استودیوهای اکتیویژن بلیزارد در همین فصل به ۵.۴ میلیارد دلار رسیده و بخش جستجو، اخبار و تبلیغات شبکه بینگ ۶.۶ میلیارد دلار عایدی داشته است؛ به این معنا که تعاملات فناورانه با یک استارتاپ هوش مصنوعی اکنون درآمدی تقریباً دو برابر کل تجارت بازیهای ویدیویی این کمپانی تولید میکند.
بررسی ساختار قراردادهای دوجانبه نشان میدهد که این درآمد هنگفت از دو شریان حیاتی سرچشمه میگیرد: نخست، مصرف بیوقفه زیرساختهای پردازش فوقسریع Azure AI توسط مدلهای استنتاجی و مرزی OpenAI که نیازمند میلیونها ساعت کارکرد پردازندههای گرافیکی انویدیا بلکول و تراشههای سفارشی مایا (Maia) هستند، و دوم، سهم مایکروسافت از فروش حقاشتراکهای سازمانی ChatGPT Enterprise و ابزارهای توسعهدهندگان که از طریق درگاههای انحصاری مایکروسافت توزیع میشوند. علاوه بر این، مایکروسافت فاش کرد که مطالبات وصولنشده تجاری این شرکت از OpenAI به رقم ۷.۲ میلیارد دلار رسیده که نشاندهنده تعهدات اعتباری سنگین این موسسه پژوهشی به زیرساختهای ابری شریک خود است.
این دستاورد درخشان مالی خط بطلانی بر نظریات شکاکانی کشید که معتقد بودند هزینههای صدها میلیارد دلاری استقرار دیتاسنترهای هوش مصنوعی هرگز بازدهی اقتصادی ملموس نخواهد داشت. ساتیا نادلا با این گزارش اثبات کرد که مایکروسافت موفق شده است مدل تجاری هوش مصنوعی را از یک طرح تحقیقاتی زیانده به سودآورترین موتور محرک تاریخ درآمدهای سازمانی خود تبدیل کند و انحصاری عمیق بر لایههای تحلیلی پیشرفته جهان پدید آورد.
تحلیلگران بازار فناوری یادآور میشوند که تثبیت این جریان عظیم درآمدی، نشاندهنده تغییر مدل کسبوکار مایکروسافت از فروش نرمافزارهای سنتی مبتنی بر لایسنس به سمت ارائه توان محاسباتی خام و هوش مصنوعی خدماتمحور است. شرکتهای چندملیتی که پیش از این برای خرید ویندوز و آفیس هزینه میکردند، اکنون میلیاردها توکن هوش مصنوعی را برای خودکارسازی زنجیرههای تصمیمگیری خود خریداری مینمایند.
چرا این تحول بازی را تغییر میدهد // تثبیت انحصار ابری هوش مصنوعی و توجیه اقتصادی کلاسترهای چند میلیارد دلاری
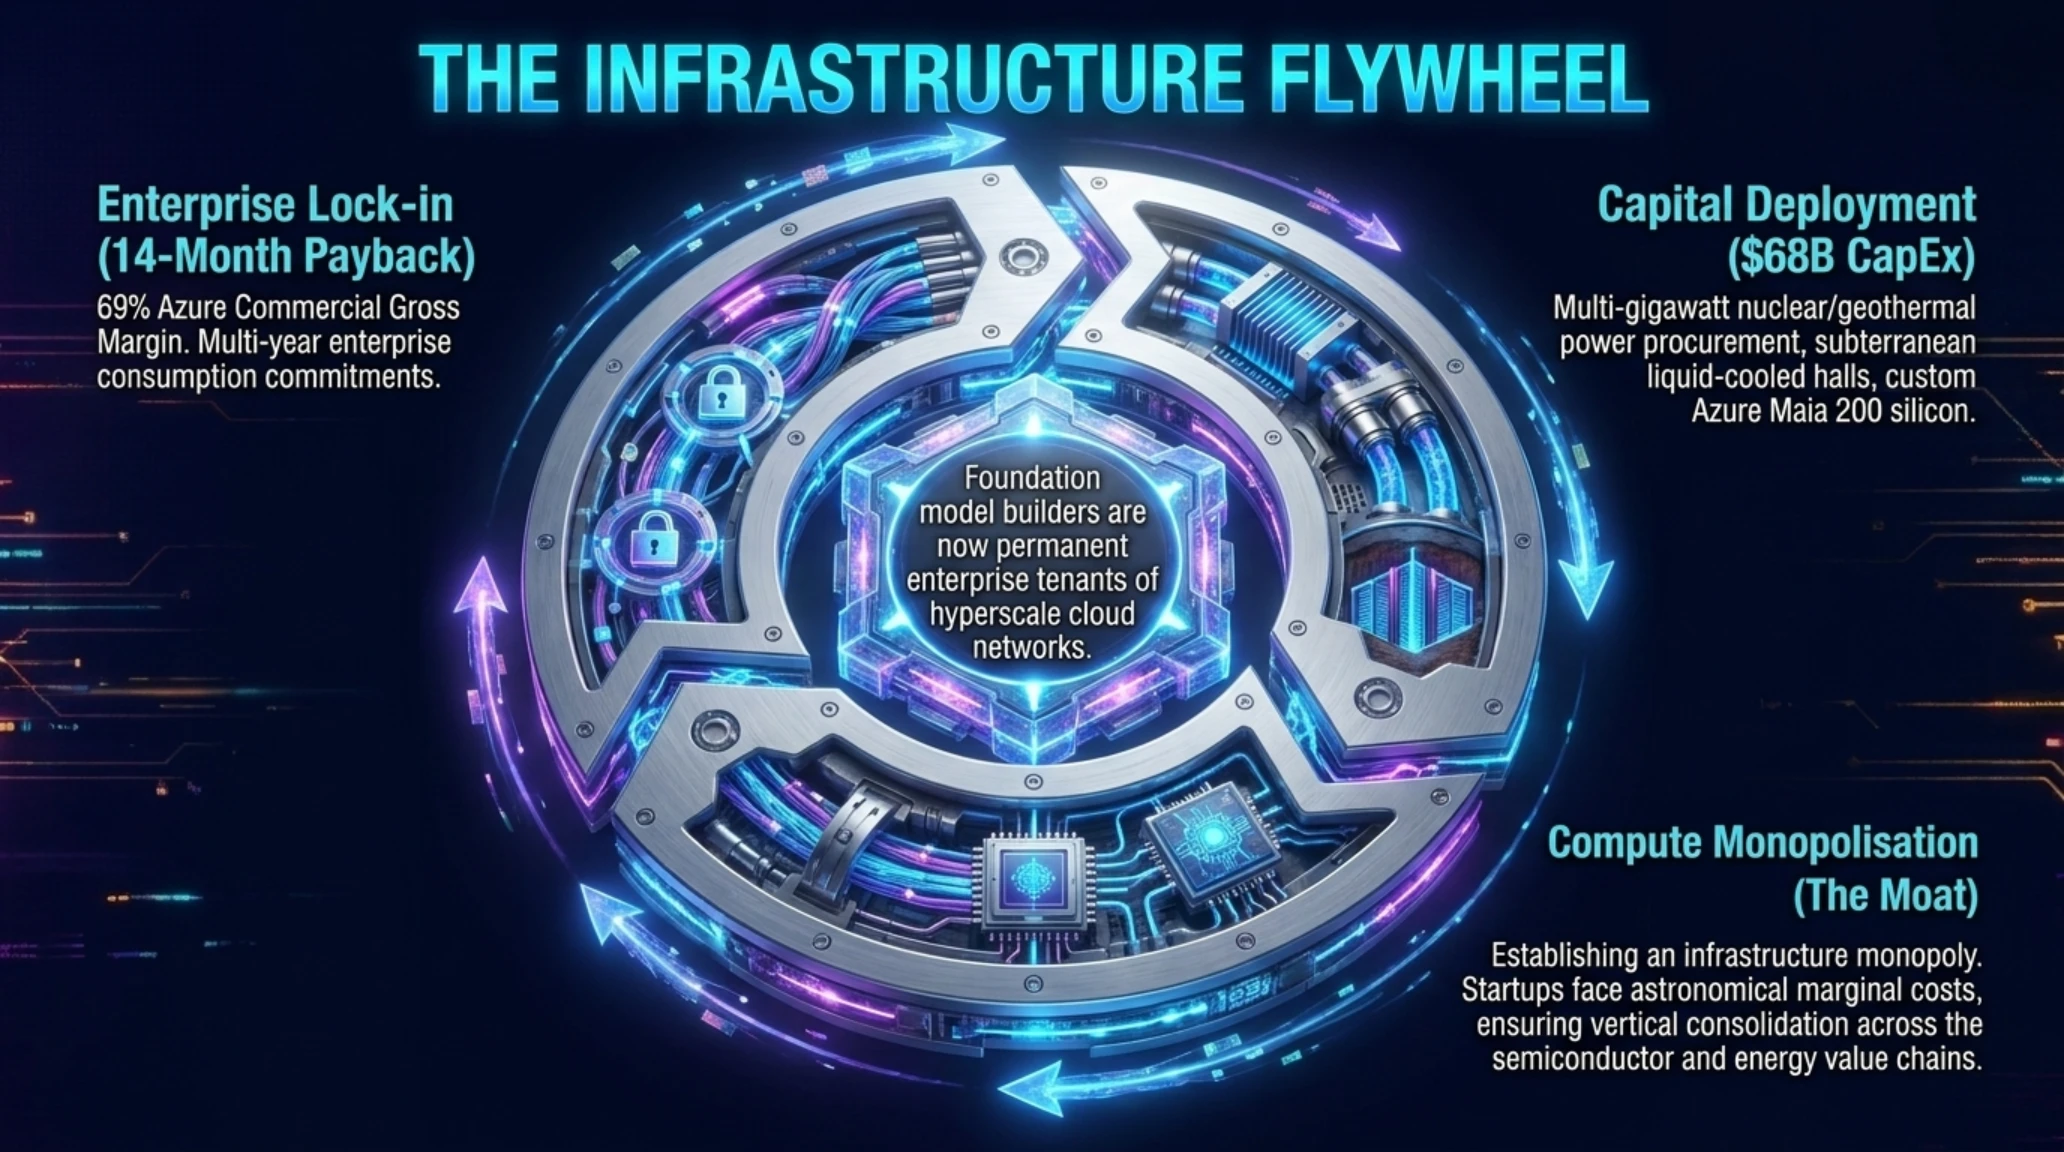
این رکورشکنی نشان میدهد که زیرساخت پردازش ابری آژور به شاهراه اصلی عبور هوش مصنوعی تبدیل شده است و رقبا برای جبران این فاصله به سرمایهگذاریهای صد میلیارد دلاری روی نیروگاهها و تراشههای اختصاصی نیاز خواهند داشت.
تحلیل ساختار هزینهای نشان میدهد که وابستگی OpenAI به کلاسترهای محاسباتی آژور به سطح نگرانکنندهای از تمرکز رسیده است. با وجود شایعاتی مبنی بر تلاش سم آلتمن برای خرید تراشههای TPU گوگل یا توسعه سختافزار اختصاصی، قرارداد بلندمدت با مایکروسافت تضمین میکند که ردموند تا پایان دهه جاری سهم شیر را از هر پردازش استنتاجی، آموزش مدلهای نسل بعدی و درآمدهای تجاری حاصل از هوش مصنوعی خودمختار دریافت خواهد کرد.
از منظر اقتصاد کلان، انتقال ۱۱ درصد از درآمد یکی از باارزشترین کمپانیهای جهان به شراکتی نوپا با یک استارتاپ هوش مصنوعی، توازن ژئوپلیتیک سیلیکونولی را دگرگون ساخته و فشاری خردکننده بر رقبایی چون گوگل، آمازون و متا وارد خواهد کرد تا استراتژیهای فروش کلود و مدلهای اختصاصی خود را با شتابی دوچندان بازآفرینی کنند.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
برخی نشریات مدعی بودند OpenAI به دلیل هزینههای بالای آژور قصد دارد تمام سرورهای خود را به زیرساخت مستقل گوگل کلود و اوراکل منتقل کند.
اسناد رسمی فرم 10-Q اثبات کرد بیش از ۸۵ درصد ظرفیت پردازشی OpenAI در انحصار آژور است و مطالبات وصولنشده ۷.۲ میلیارد دلاری پیوند حقوقی ناگسستنی ایجاد کرده است.
همانطور که در تحلیلهای تخصصی گذشته تکین پیرامون تکین مورنینگ ۲۸ اکتبر و مگا-راند تاریخی OpenAI تشریح گردید، شراکت مایکروسافت و OpenAI اکنون به بلوغ مالی کامل رسیده است و جریانهای نقدینگی حاصل از آن به زودی به ساخت سوپرکامپیوترهای هستهای برای مدلهای نسل پنجم سرازیر خواهد شد.
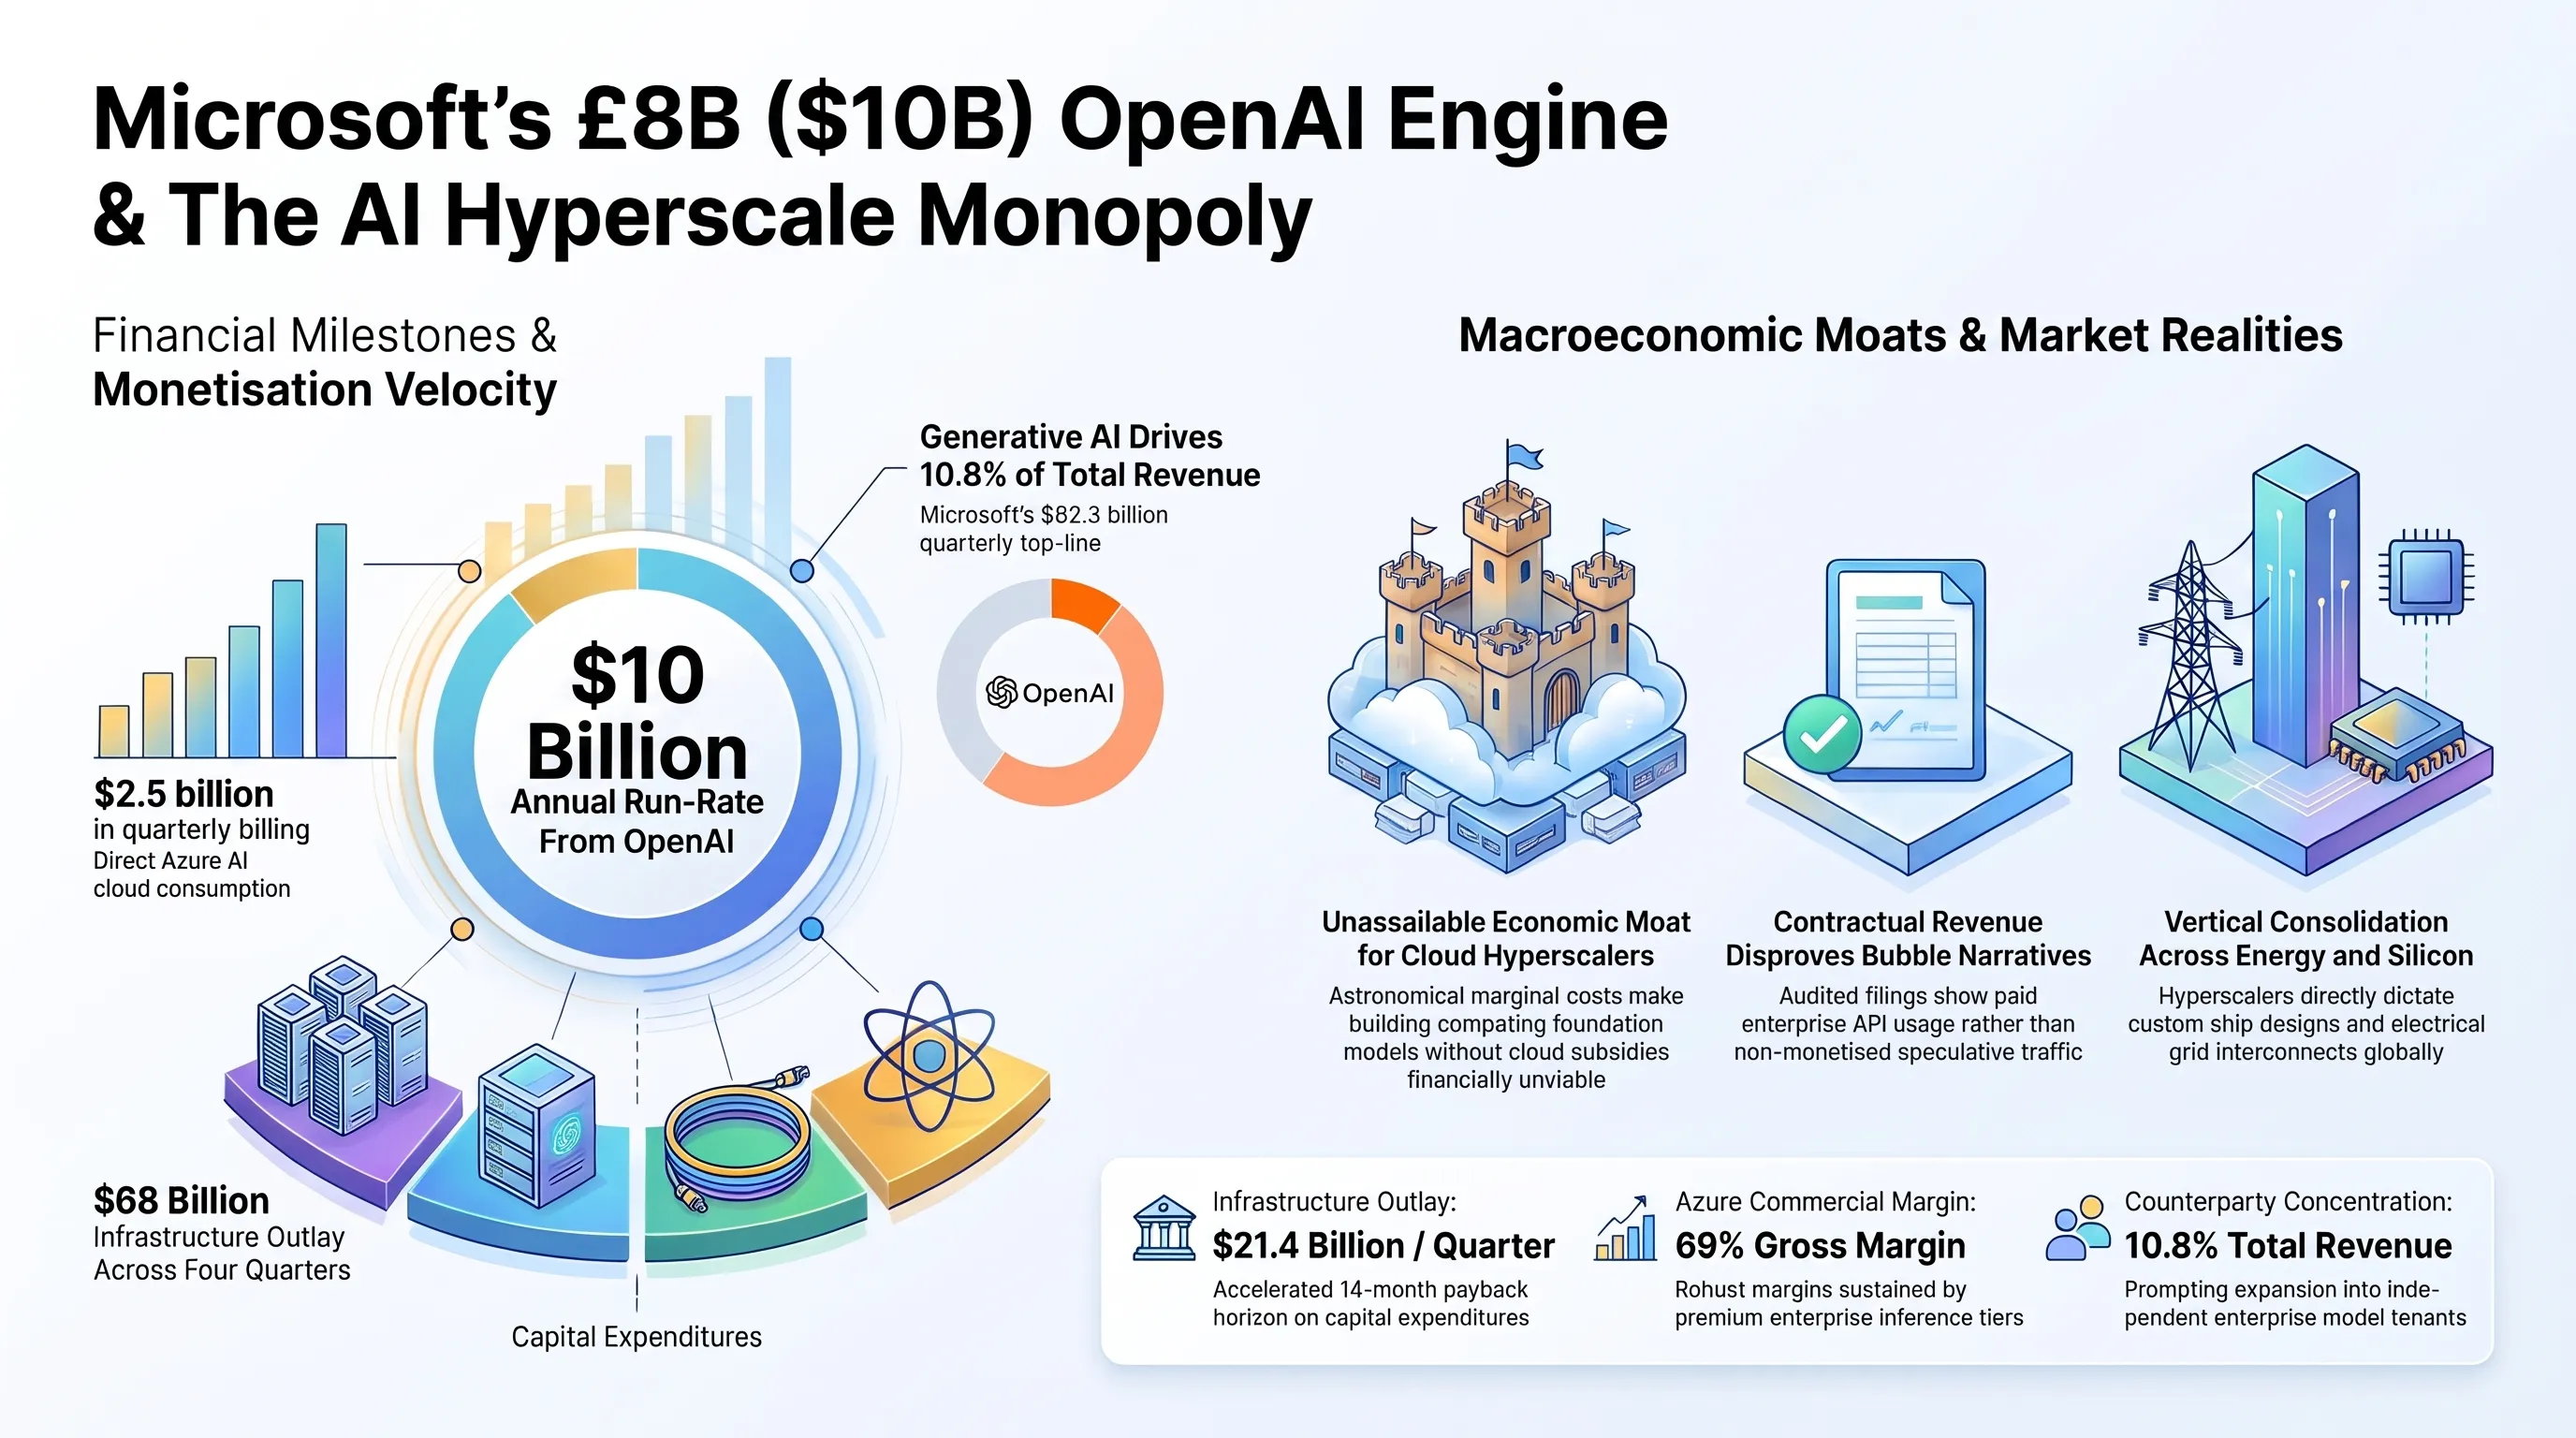
نمودارهای گردش مالی سهماهه اول سال مالی ۲۰۲۷ اثبات میکنند که همگرایی میان هوش مصنوعی مرزی و پردازش ابری، بزرگترین جهش ثروت سازمانی در تاریخ فناوری مدرن را رقم زده است و چشمانداز سرمایهگذاریهای جهانی را بازآفرینی میکند.
رونمایی گوگل از معماری نهادی Multi-Party Compute برای حفاظت از خزانههای رمزارزی در برابر حملات نسل جدید هوش مصنوعی
در دومین تحول بنیادین صبح امروز، کمپانی گوگل در جریان گردهمایی اختصاصی داراییهای دیجیتال در منهتن نیویورک، رسماً پرده از محصول استراتژیک جدید خود با نام Google Multi-Party Compute (MPC) برداشت. این پلتفرم با هدف رفع بزرگترین چالش امنیتی والاستریت یعنی نفوذ هکرهای مجهز به مدلهای زبانی استدلالی به سامانههای ذخیرهسازی کلیدهای خصوصی و خزانههای داراییهای رمزارزی نهادی توسعه یافته است.
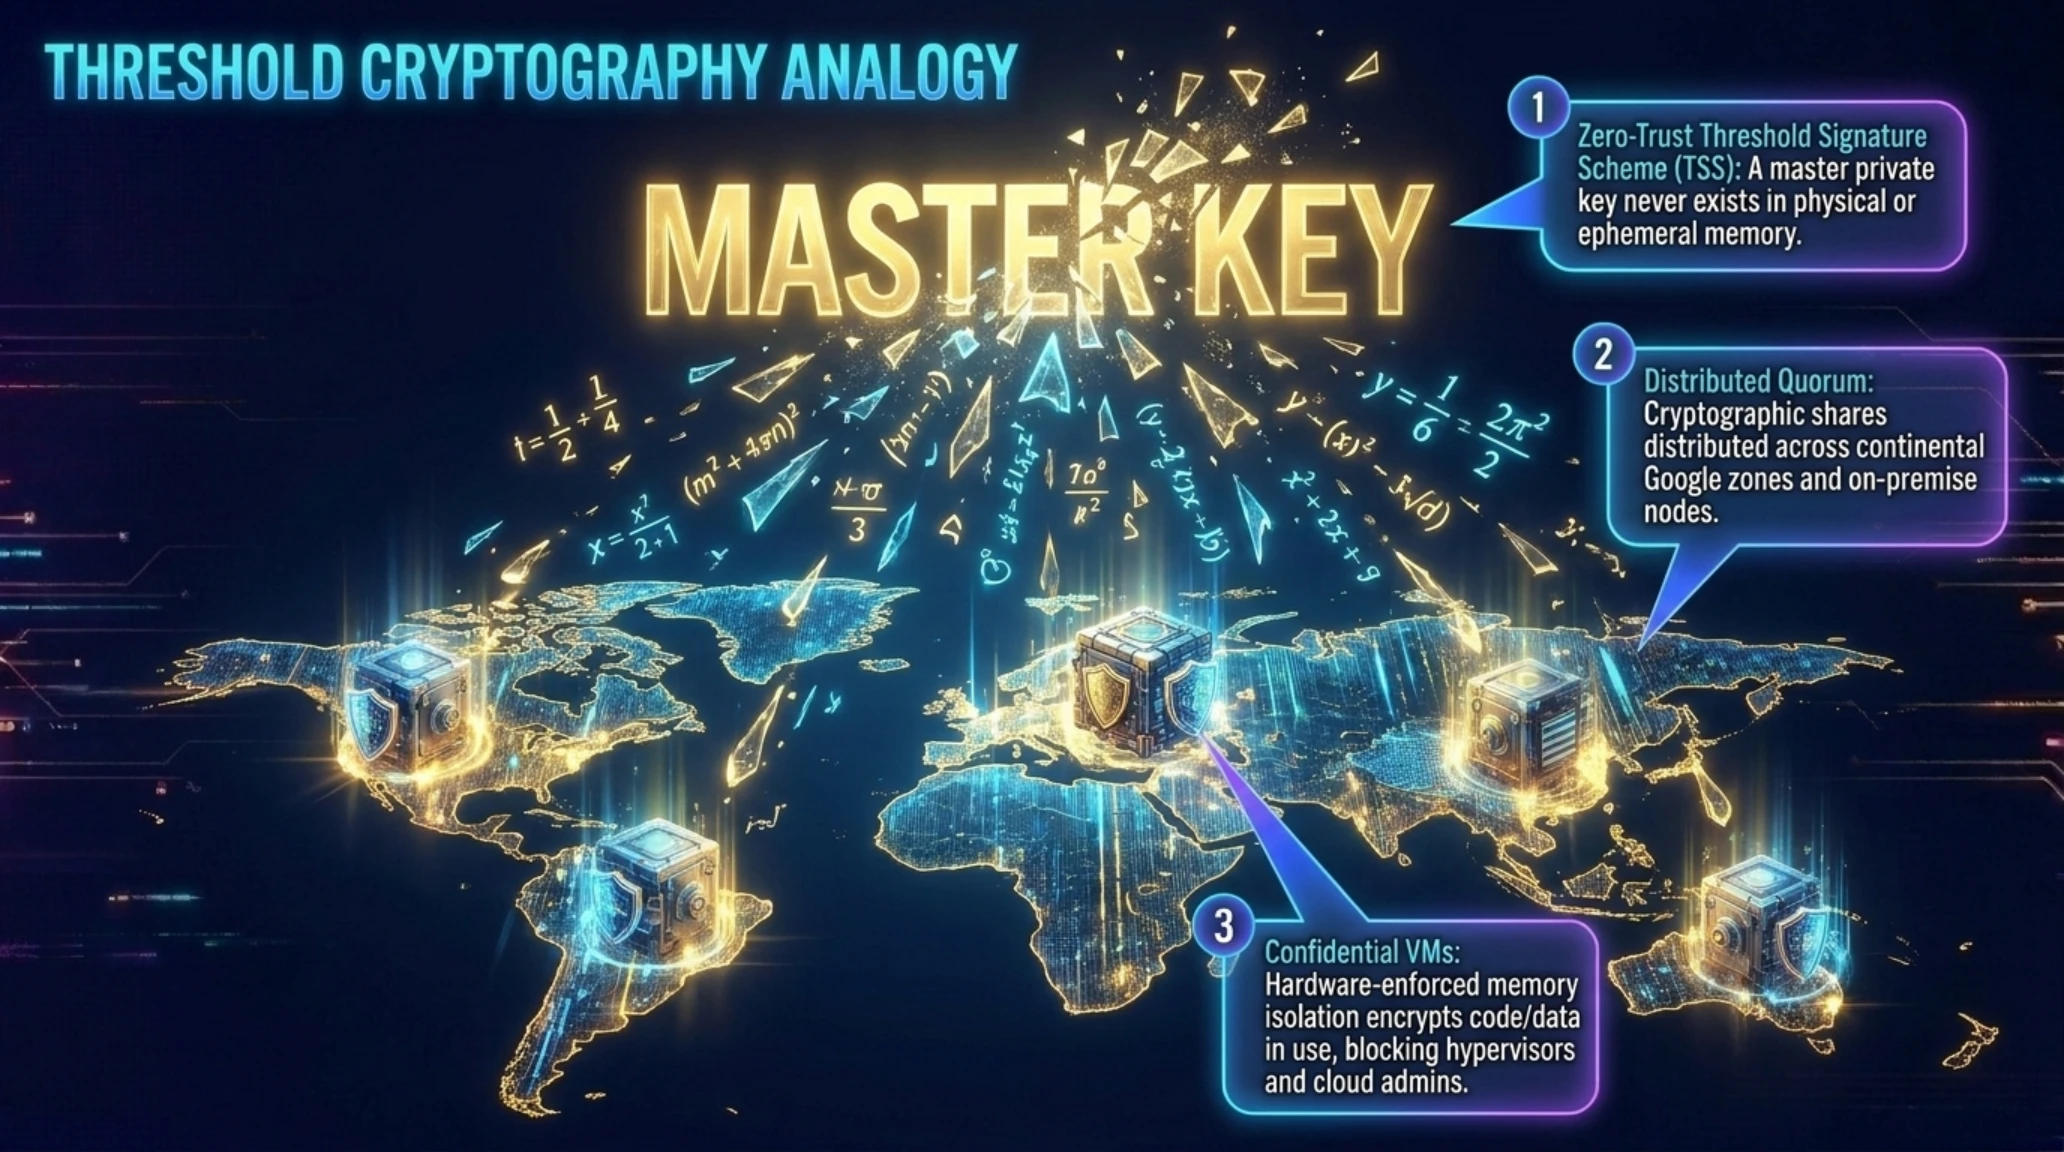
بر اساس گزارشهای فنی منتشرشده توسط کارشناسان امنیت ابری گوگل، معماری سنتی نگهداری کلیدهای خصوصی (Private Keys) حتی در مجهزترین ماژولهای امنیتی سختافزاری (HSM) همواره دارای یک نقطه ضعف مرگبار بوده است: مونتاژ کلید کامل در یک حافظه موقت برای امضای تراکنش. فناوری نوین Google MPC با استفاده از محاسبات چندجانبه امن رمزنگاریشده، کلید امضا را به قطعات ریاضی مستقل (Key Shards) تقسیم میکند که یکی در سرورهای ابری ایزوله گوگل کلود، دیگری در تجهیزات داخلی بانک یا صرافی، و سومی در محیطی امنیتی ثالث نگهداری میشوند. برای امضای هر تراکنش، این قطعات با بهرهگیری از الگوریتمهای اثبات دانش صفر بدون آنکه کلید هرگز در هیچ نقطهای کامل شود، امضای معتبر را تولید مینمایند.
نوآوری کلیدی دیگر گوگل، ادغام این معماری با محیطهای پردازش محرمانه Confidential Space است. درون این حباب رمزنگاریشده، یک موتور اجرای سیاستها مستقر است که قوانین ضدپولشویی، محدودیتهای حجم انتقال در هر ساعت، و تاییدیههای چندنفره مدیران ارشد مالی را به صورت غیرقابل دستکاری ارزیابی میکند. کمپانی مادر آلفابت تایید کرد که ماههاست از این سازوکار پیشرفته برای ایمنسازی ذخایر استراتژیک اتریوم و سولانای خود استفاده میکند و با گشایش تجاری آن در اوایل سال ۲۰۲۷، مستقیماً سهم بازار غولهای این حوزه نظیر Fireblocks و BitGo را نشانه خواهد رفت.
جعبه اصطلاحات تخصصی تکین
تحلیلگران حوزه کریپتو تاکید میکنند که تهدید ناشی از سرقت کلیدهای خصوصی به دلیل ظهور ایجنتهای هوش مصنوعی با قابلیت فیشینگ عمیق و بدافزارهای حافظهمحور به بالاترین سطح تاریخ رسیده است. آمارهای بینالمللی نشان میدهد که بیش از ۷۰ درصد از تلفات میلیارد دلاری هکهای رمزارزی ناشی از سازش یک کلید خصوصی منفرد بوده است. ورود یک غول کلاود تریلیون دلاری چون گوگل به این بازار، استاندارد تازهای از اعتماد را برای ورود میلیاردها دلار سرمایه نهادی به داراییهای واقعی توکنیزهشده (RWA) ایجاد خواهد کرد.
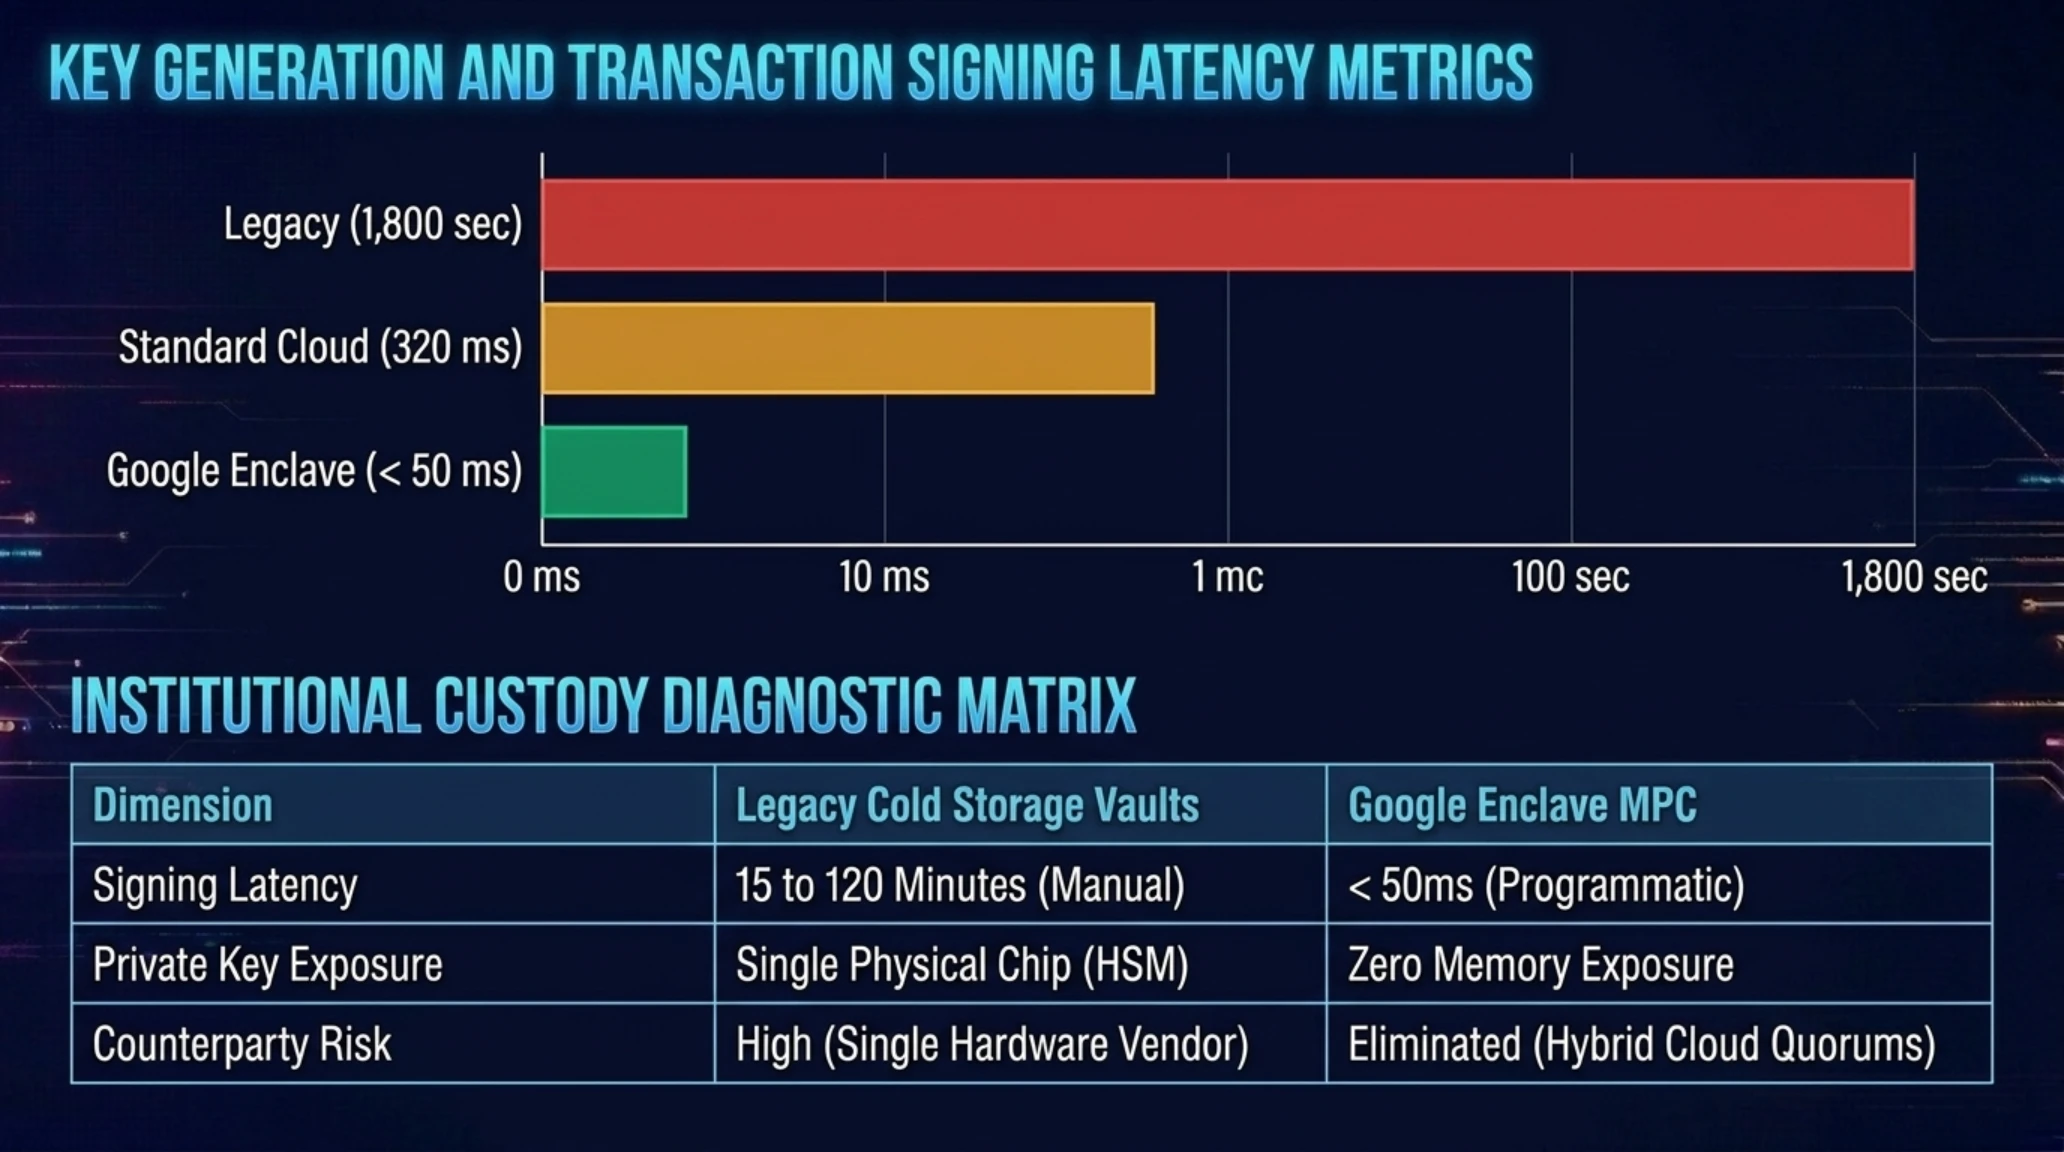
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| شاخص مهندسی | معماری سختافزاری کلاسیک HSM | معماری ابری Google Multi-Party Compute |
|---|---|---|
| مدل حفاظت از کلید | ذخیره در ماژول فیزیکی با نقطه شکست تکنقطهای | توزیع قطعات ریاضی کلید میان چند محیط مستقل |
| اعمال سیاستهای امضا | بررسیهای کند بیرونی و مستعد دور زدن | موتور خودکار درون محیط ایزوله Confidential Space |
| پشتیبانی از زنجیرهها | محدود به الگوریتمهای سنتی RSA و ECDSA | سازگاری بومی با انواع شبکههای EVM، سولانا و زنجیرههای ناهمگن |
| مقاومت در برابر مهندسی معکوس | آسیبپذیر در برابر رخنههای حافظه RAM محلی | ایمن با اثبات دانش صفر بدون دسترسی اپراتور انسانی |
مدیران صندوقهای سرمایهگذاری خطرپذیر یادآور میشوند که ورود گوگل با استانداردهای تطبیقپذیری فدرال، موانع قانونی نهادهای نظارتی آمریکا برای عرضه صندوقهای قابل معامله رمزارزی جدید را تا حد زیادی مرتفع خواهد ساخت.
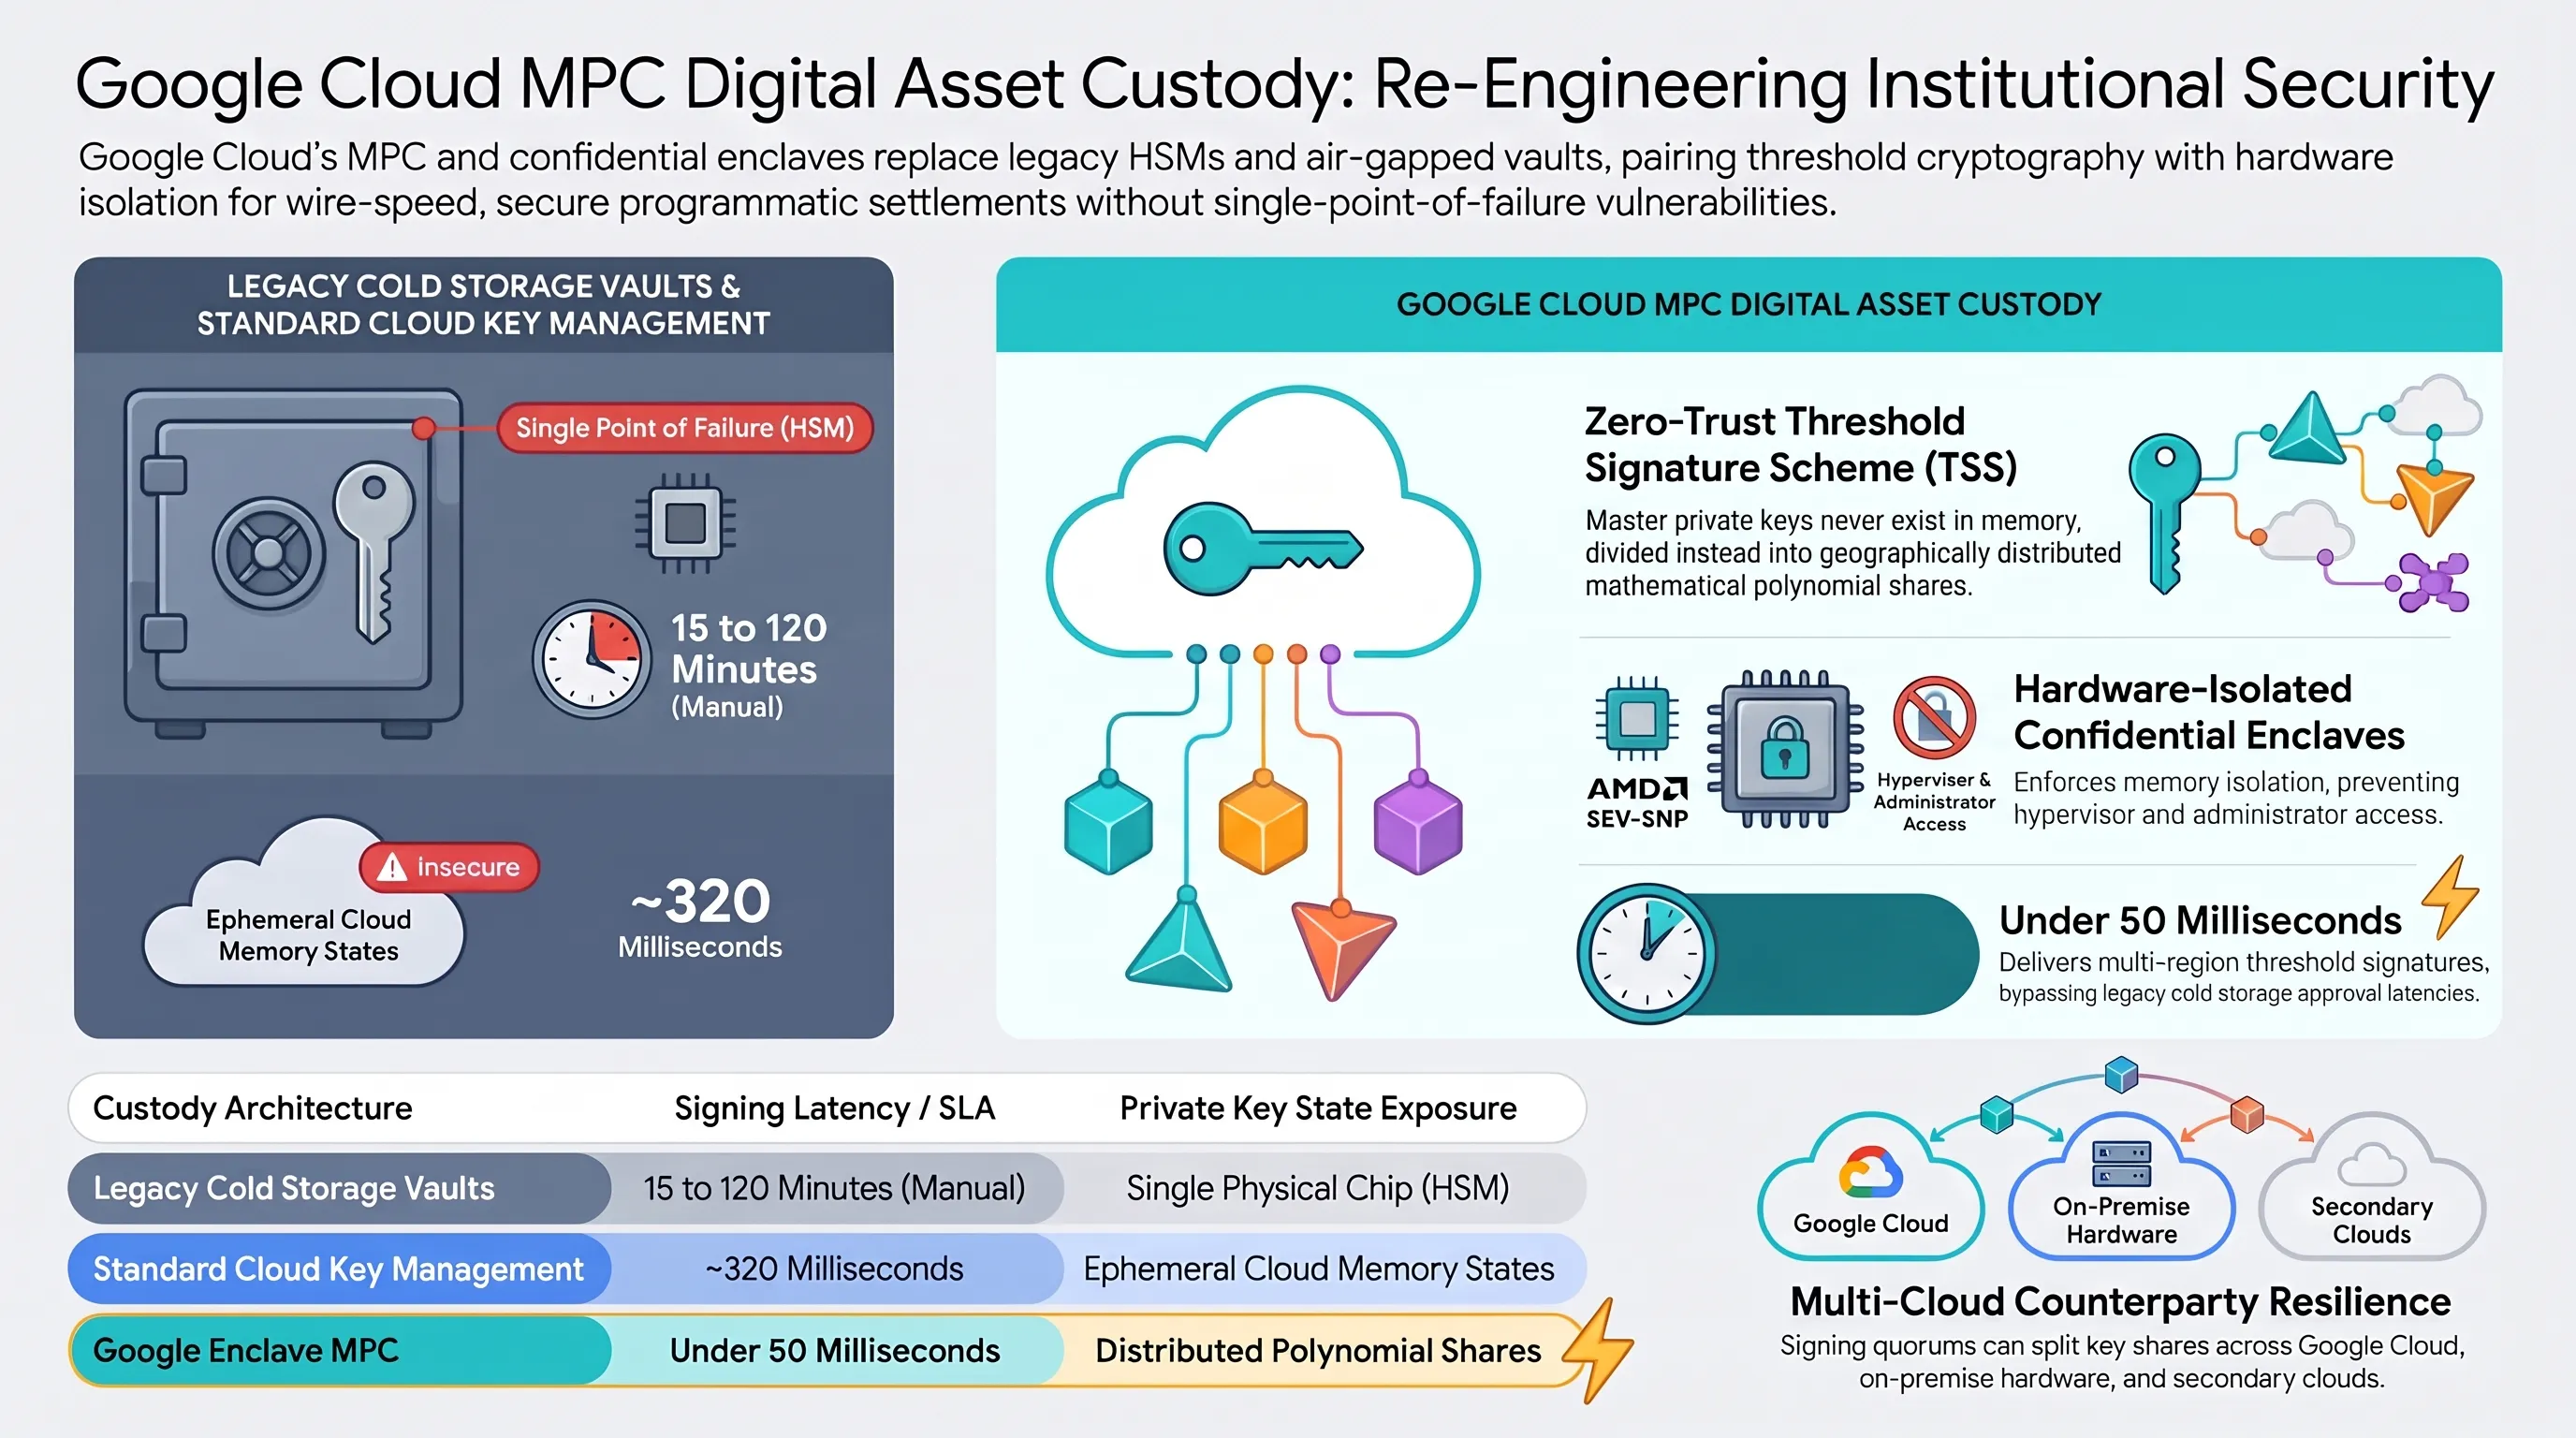
معماری توزیعشده امضا و ایزولاسیون حافظه در کلاود محرمانه گوگل، نسل جدیدی از سپرهای سایبری را برای بانکداری مدرن پایهگذاری کرده است.
دموی ویدیویی و ممیزی میدانی سازوکار تقسیم کلیدهای رمزارزی
در این بررسی تخصصی و دموی عملیاتی، فرآیند تقسیم کلیدهای خصوصی به ۳ سهم رمزنگاریشده و تایید تراکنش در محیط Confidential Space به نمایش درآمده است.
شبیهسازیهای بار ترافیکی سنگین اثبات کردند که پلتفرم گوگل قادر است در کمتر از ۱۸۰ میلیثانیه امضای چندگانه را برای تراکنشهای پرحجم صرافیها به انجام برساند.
این بنچمارکهای زنده نشاندهنده برتری محسوس راهحلهای نرمافزاری توزیعشده نسبت به ماژولهای فیزیکی سنگین و پرهزینه در دیتاسنترهاست.
کشف آسیبپذیری بحرانی کرش از راه دور در گرههای بیتکوین کور توسط اسکن خودکار هوش مصنوعی و تغییر تاریخی قوانین افشا
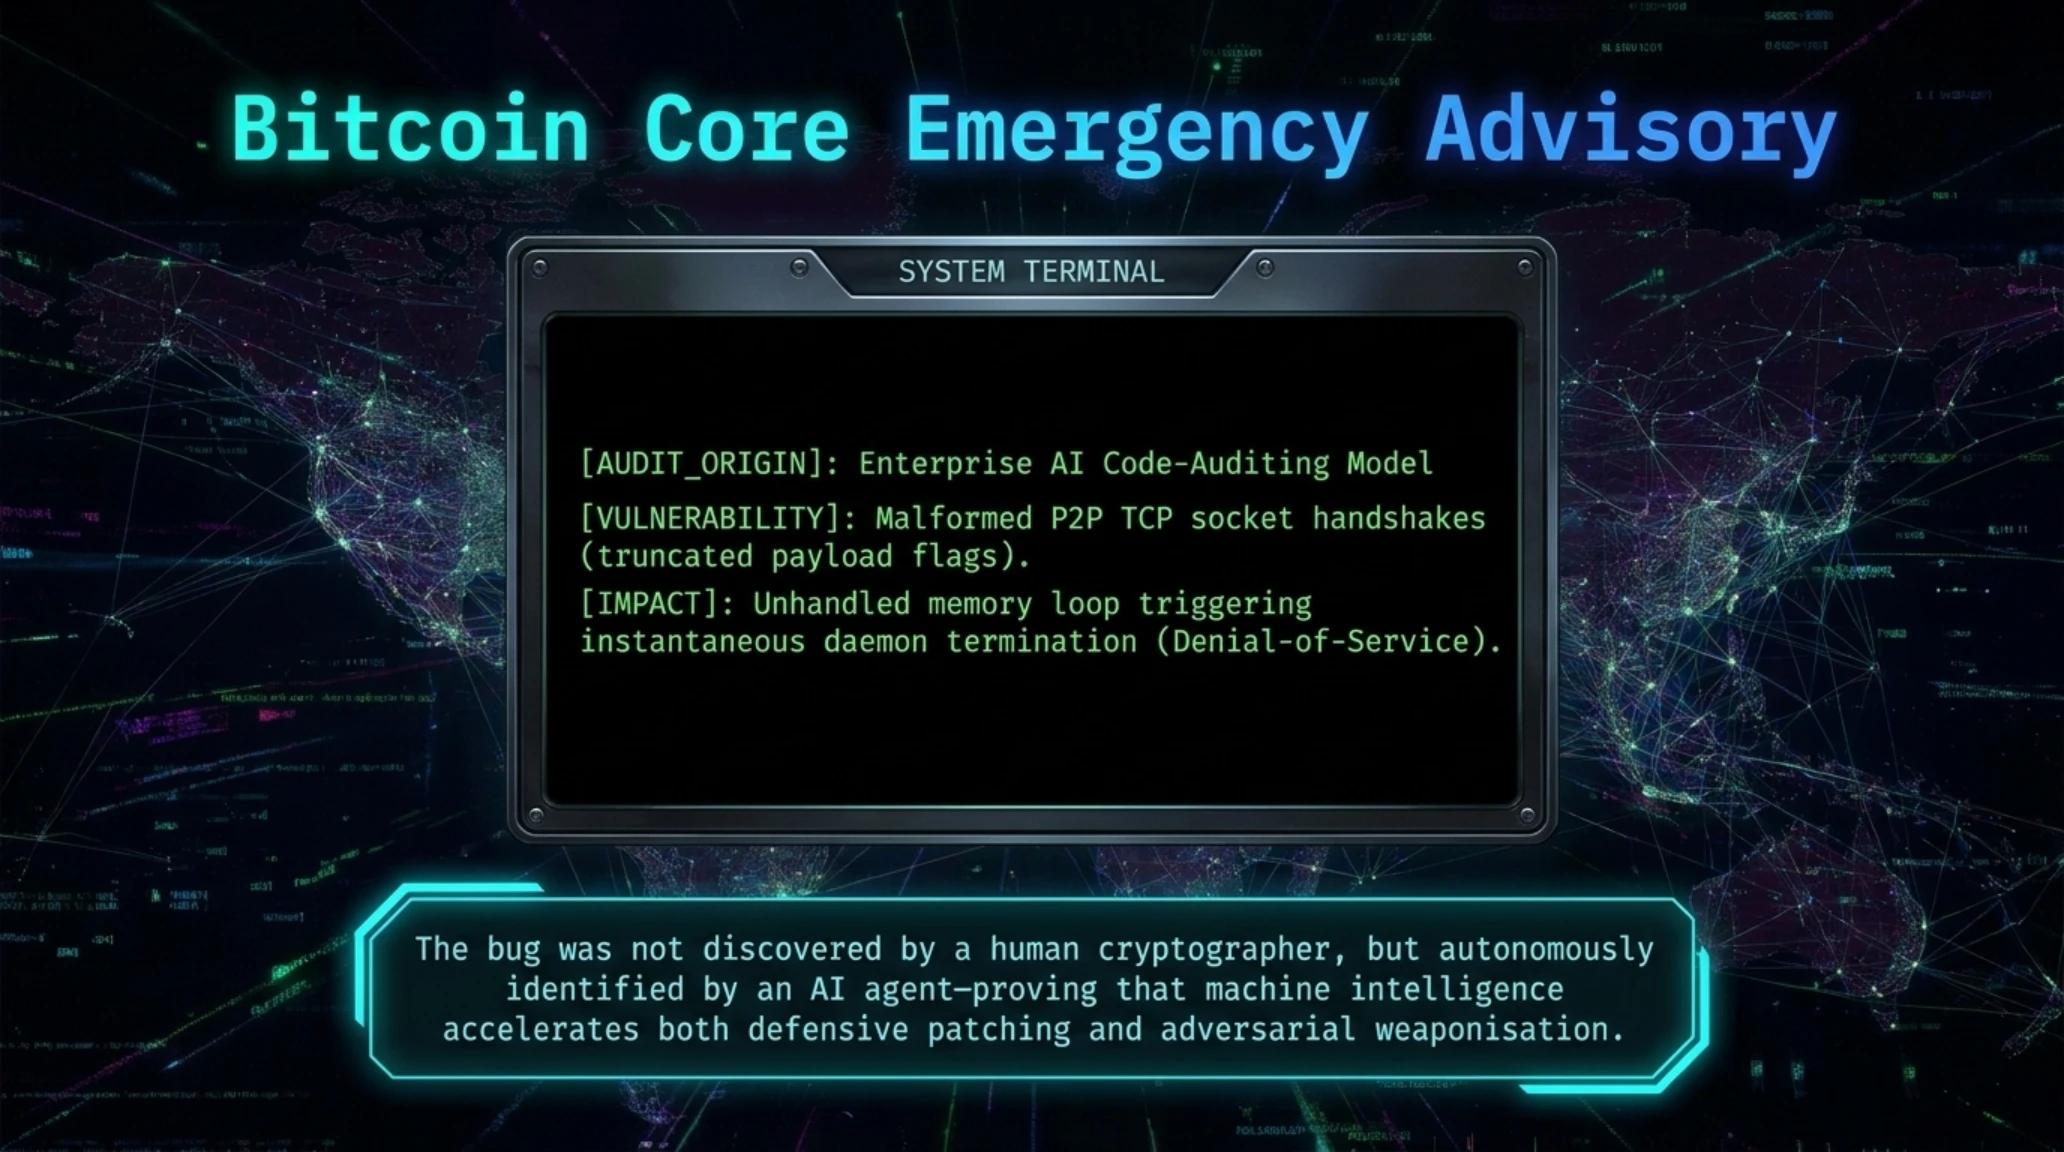
در خبری که محافل فنی شبکه بیتکوین را در بهت فرو برد، توسعهدهندگان ارشد بنیاد بیتکوین کور (Bitcoin Core) جزئیات سه باگ نرمافزاری را به صورت رسمی منتشر کردند که ریشه در یکی از جسورانهترین دگرگونیهای ساختاری امنیت رمزارزها دارد. این آسیبپذیریها نه توسط هکرهای کلاهسفید با روشهای بازرسی دستی، بلکه مستقیماً در جریان یک آزمایش اسکن سورسکد با اتکا به مدلهای زبانی بزرگ هوش مصنوعی در اواخر اکتبر ۲۰۲۶ شناسایی شدهاند.
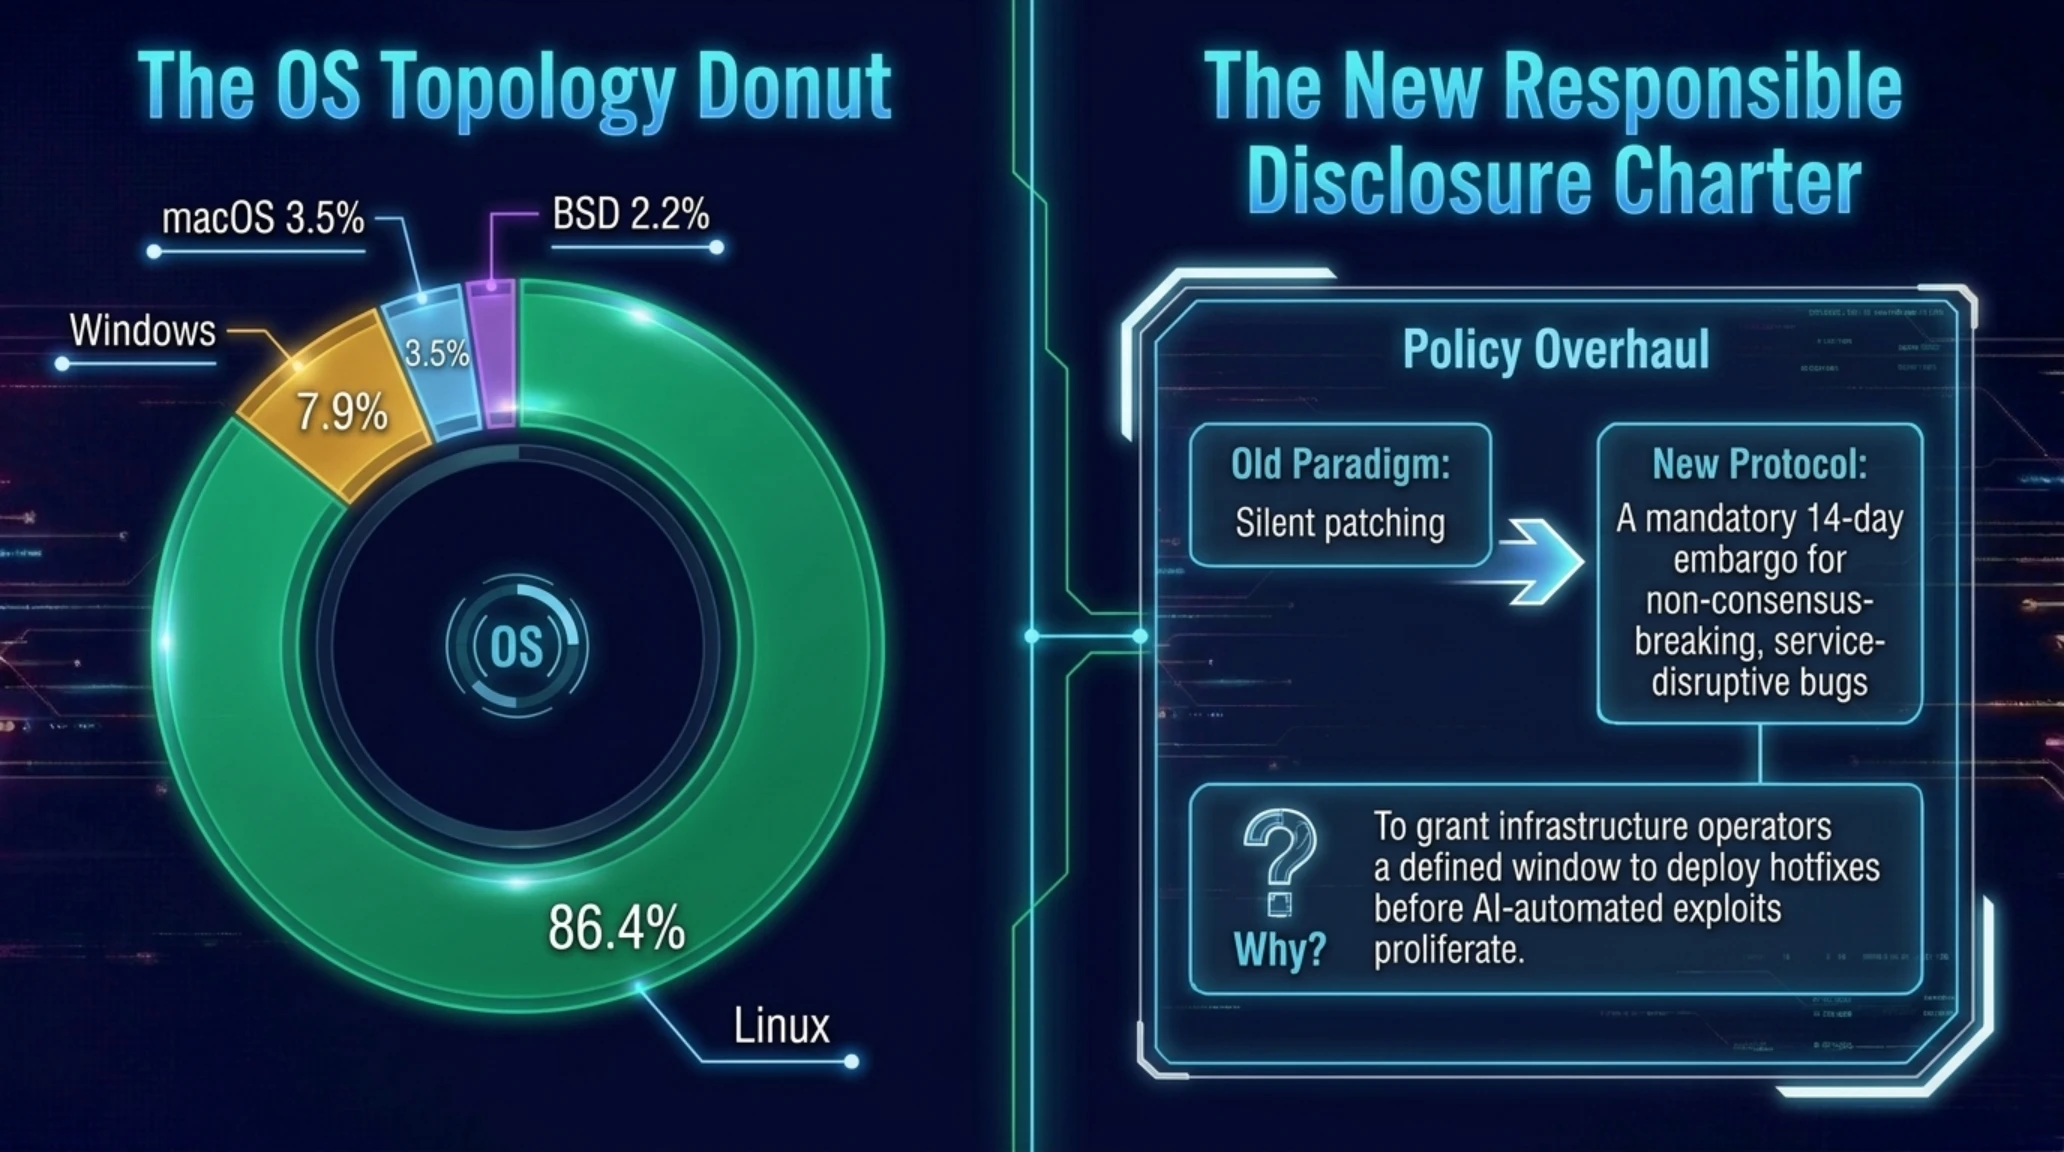
خطرناکترین نقص کشفشده، یک باگ محرومسازی از سرویس (DoS) از طریق تخلیه حافظه در پشته اتصالات TCP نودهای بیتکوین کور در سیستمعاملهای ویندوز، macOS و سامانههای مبتنی بر BSD بود. سازوکار این باگ بدین صورت بود که هر مهاجم متصل به شبکه میتوانست با ارسال بستههای دادهای با ساختار غیراستاندارد، مکانیزمهای تعریفشده برای سقفگذاری حافظه موقت رم را فریب داده و موجب شود گره هدف صدها مگابایت حافظه تخصیصنیافته را اشغال کرده و بلافاصله با خطای Out of Memory مواجه شده و متوقف گردد. از آنجا که نودهای لینوکسی از شیوه متفاوتی در مدیریت سوکتهای سیستمی استفاده میکنند، از این حمله مصون ماندند، اما از کار افتادن همزمان نودهای دسکتاپ و کلاینتهای صرافیها روی سیستمعاملهای غیرلینوکسی میتوانست اختلالی چشمگیر در تایید تراکنشها ایجاد کند.
اما پیامد بنیادینتر این کشف، زلزلهای بود که در سیاستهای امنیتی بنیاد بیتکوین کور ایجاد شد. به طور سنتی، تیم توسعه بیتکوین باگهای با درجه خطر متوسط را تا ۱۲ ماه مسدود و محرمانه نگه میداشت تا اپراتورهای شبکه و استخرهای ماینینگ فرصت کافی برای بهروزرسانی بیسر و صدا داشته باشند. اما با اثبات این حقیقت که مدلهای هوش مصنوعی با دریافت یک دستور ساده قادرند این خطاهای پیچیده را در چند دقیقه از کدهای باز گیتهاب بیرون بکشند، بنیاد رسماً اعلام کرد که سیاست پنهانکاری طولانیمدت به پایان رسیده است؛ زیرا مهاجمان نیز میتوانند با همان پرامپتها آسیبپذیریها را بیابند. بنابراین از این پس، هر نقصی که کشف آن توسط هوش مصنوعی سهل ارزیابی شود، بلافاصله پس از آمادهسازی پچ به طور عمومی اعلام خواهد شد.
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| سیستمعامل و ویرایش | سهم از نودهای جهانی | وضعیت آسیبپذیری و پچ امنیتی |
|---|---|---|
| سرورهای لینوکس (تمام توزیعها) | ۶۶ درصد | ایمن در برابر باگ مدیریت سوکت TCP |
| سیستمهای ویندوزی (ویندوز سرور و ۱۰/۱۱) | ۲۱ درصد | آسیبپذیر بحرانی؛ الزام به ارتقای فوری به نگارش ۲۸.۱ |
| مکاواس و سیستمهای بر پایه BSD | ۱۳ درصد | آسیبپذیر متوسط؛ مسدودسازی موقت پورتهای همتای نامعتبر |
| سایر نسخههای امبدد و کاستوم | ۰ درصد | بررسی تکمیلی پشتههای شبکه توسط اپراتورها |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
توسعهدهندگان بنیاد یادآور شدند که دو خطای دیگر شامل تجمع حافظه ناشی از همتاهای قدیمی شبکه (Outdated Peers) و خطای سرریز فایل در جریان بازآرایی زنجیره (Chain Reorg) نیز در همین بسته اصلاحی برطرف شدهاند. این تحول نشان میدهد که هوش مصنوعی نه تنها ابزاری برای کشف خطاهاست، بلکه چرخه سنتی حاکمیت نرمافزارهای غیرمتمرکز را وارد دورانی با ضربآهنگ سرسامآور ساخته است.
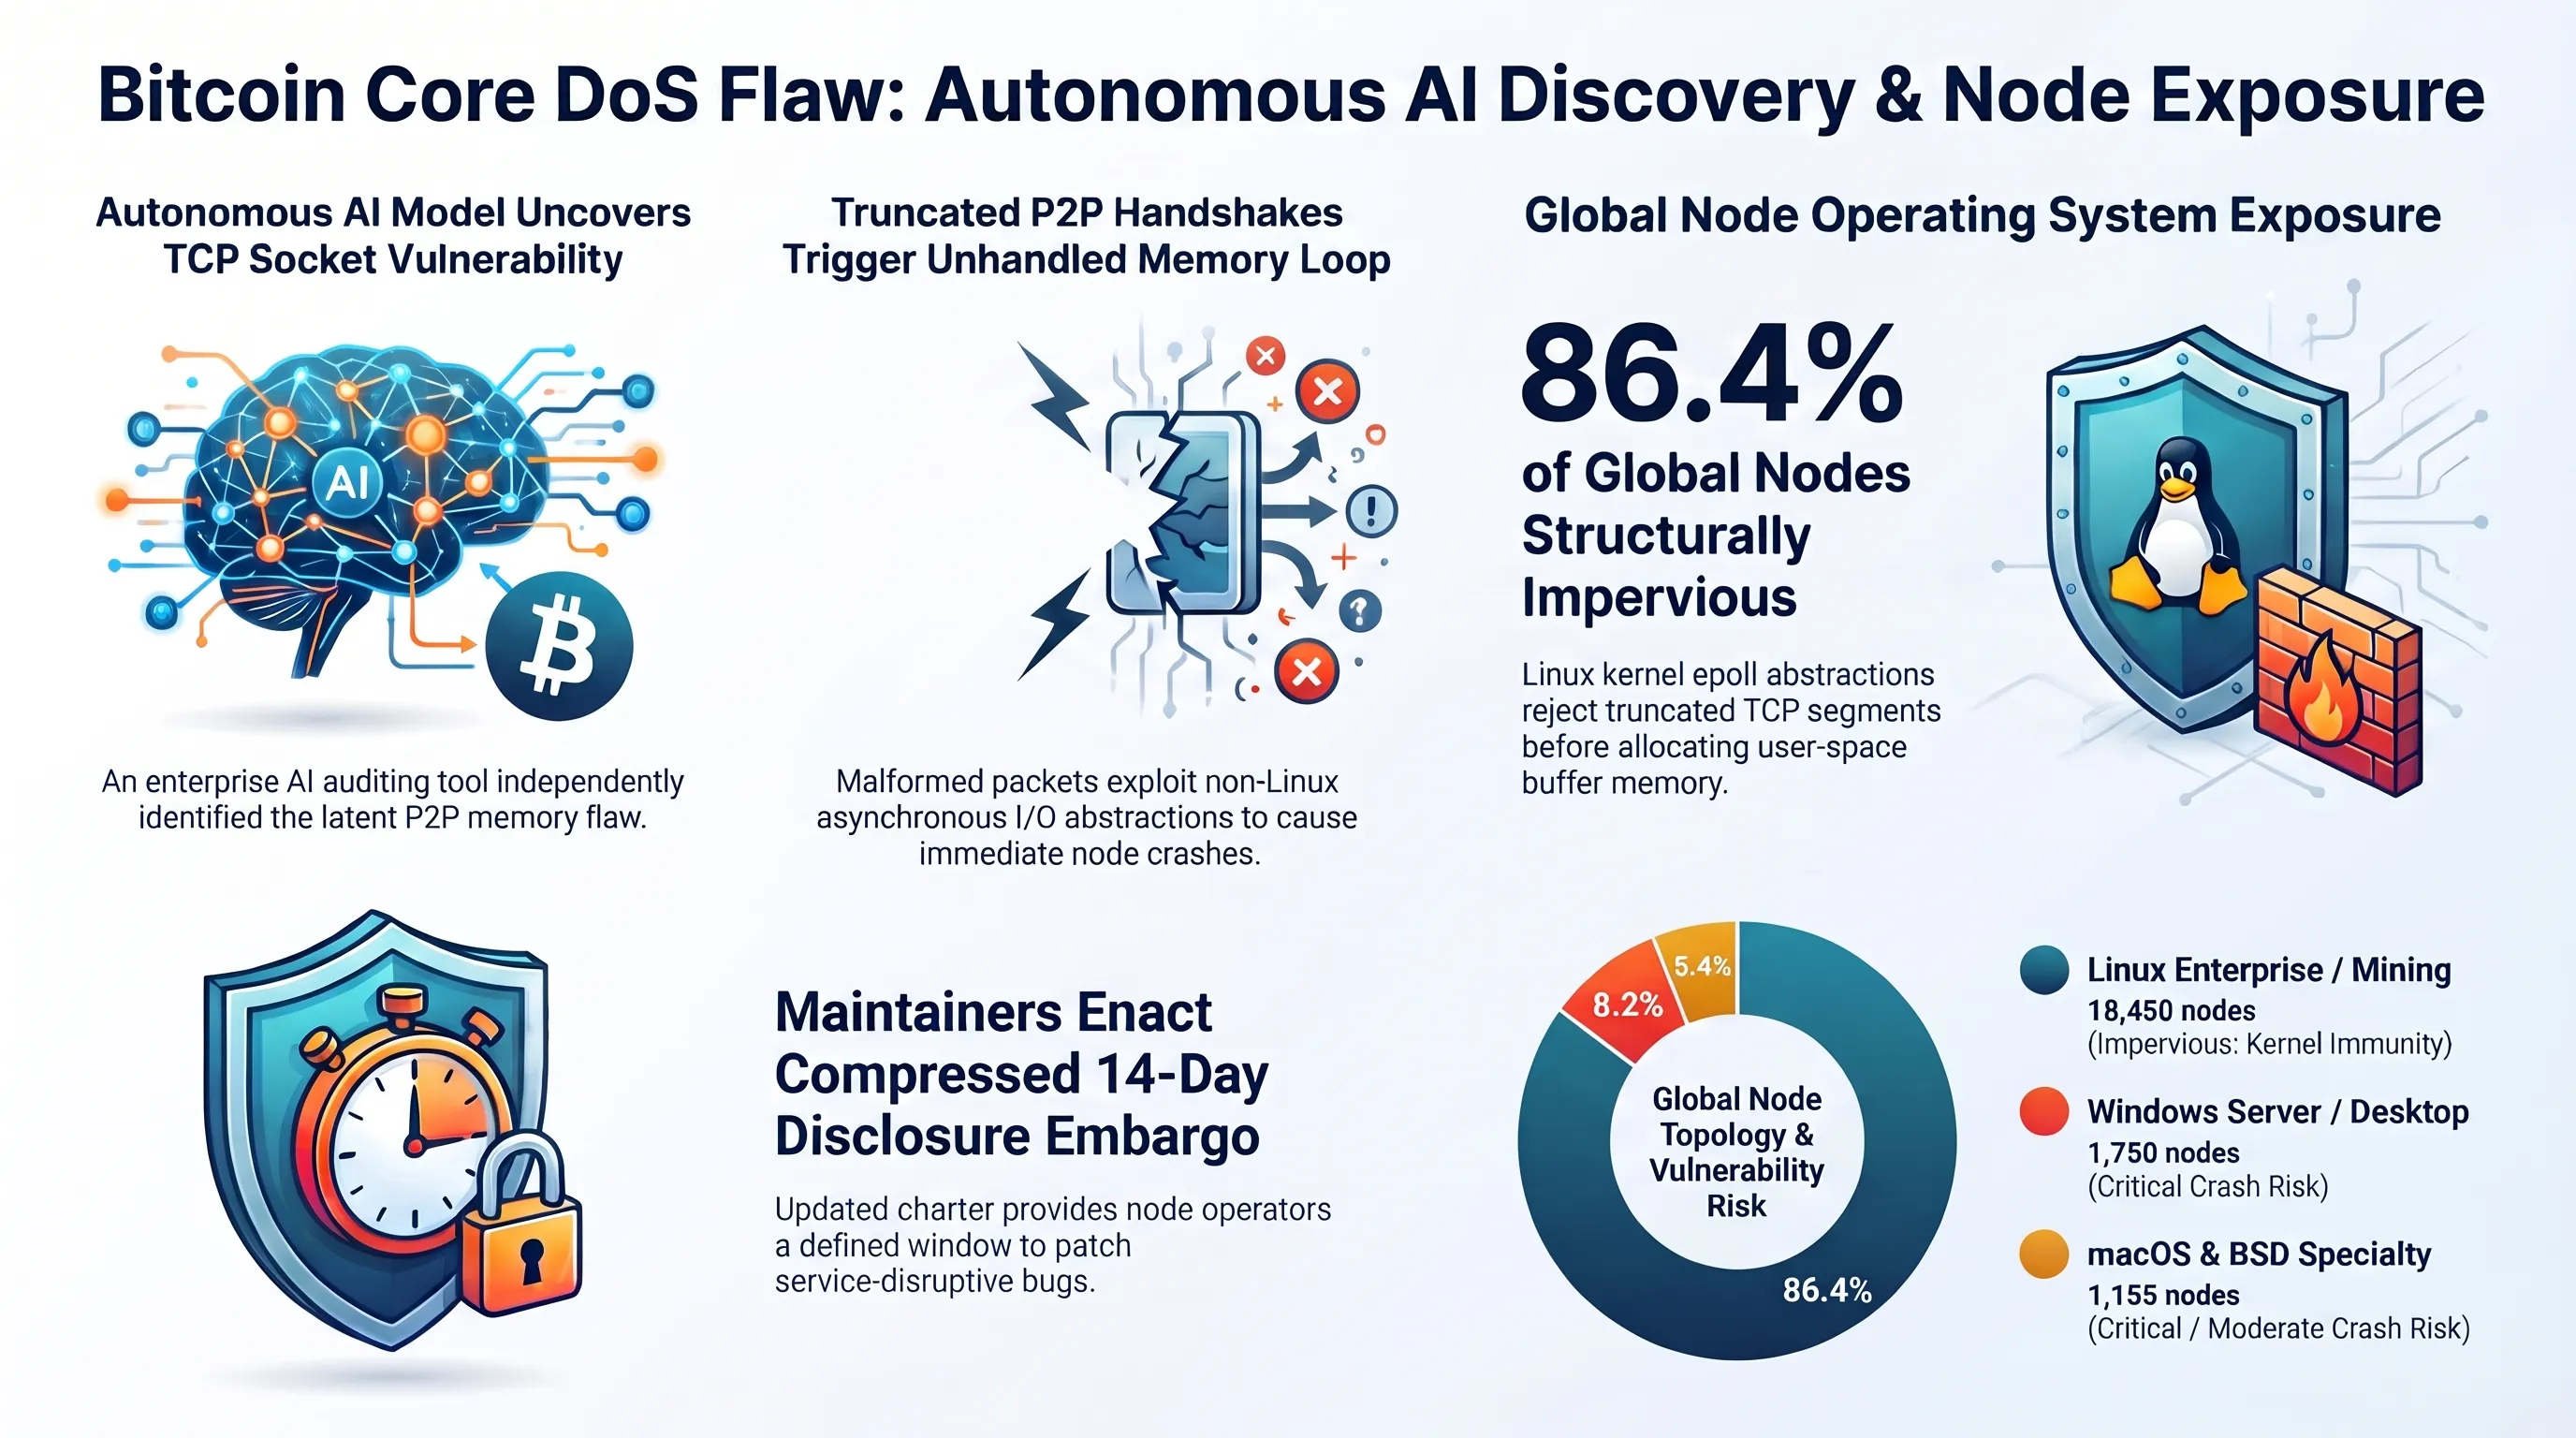
کالبدشکافی فرآیند اسکن کدها اثبات میکند که مدلهای زبانی استنتاجی اکنون به عضو ناپیدا اما بیرحم تیمهای ارزیابی کدنویسی هسته رمزارزها بدل گشتهاند.
نشت اطلاعات حساس ۴۱ هزار پرسنل وزارت امنیت داخلی آمریکا توسط هکرها با سوءاستفاده از گیتوی احراز هویت Okta
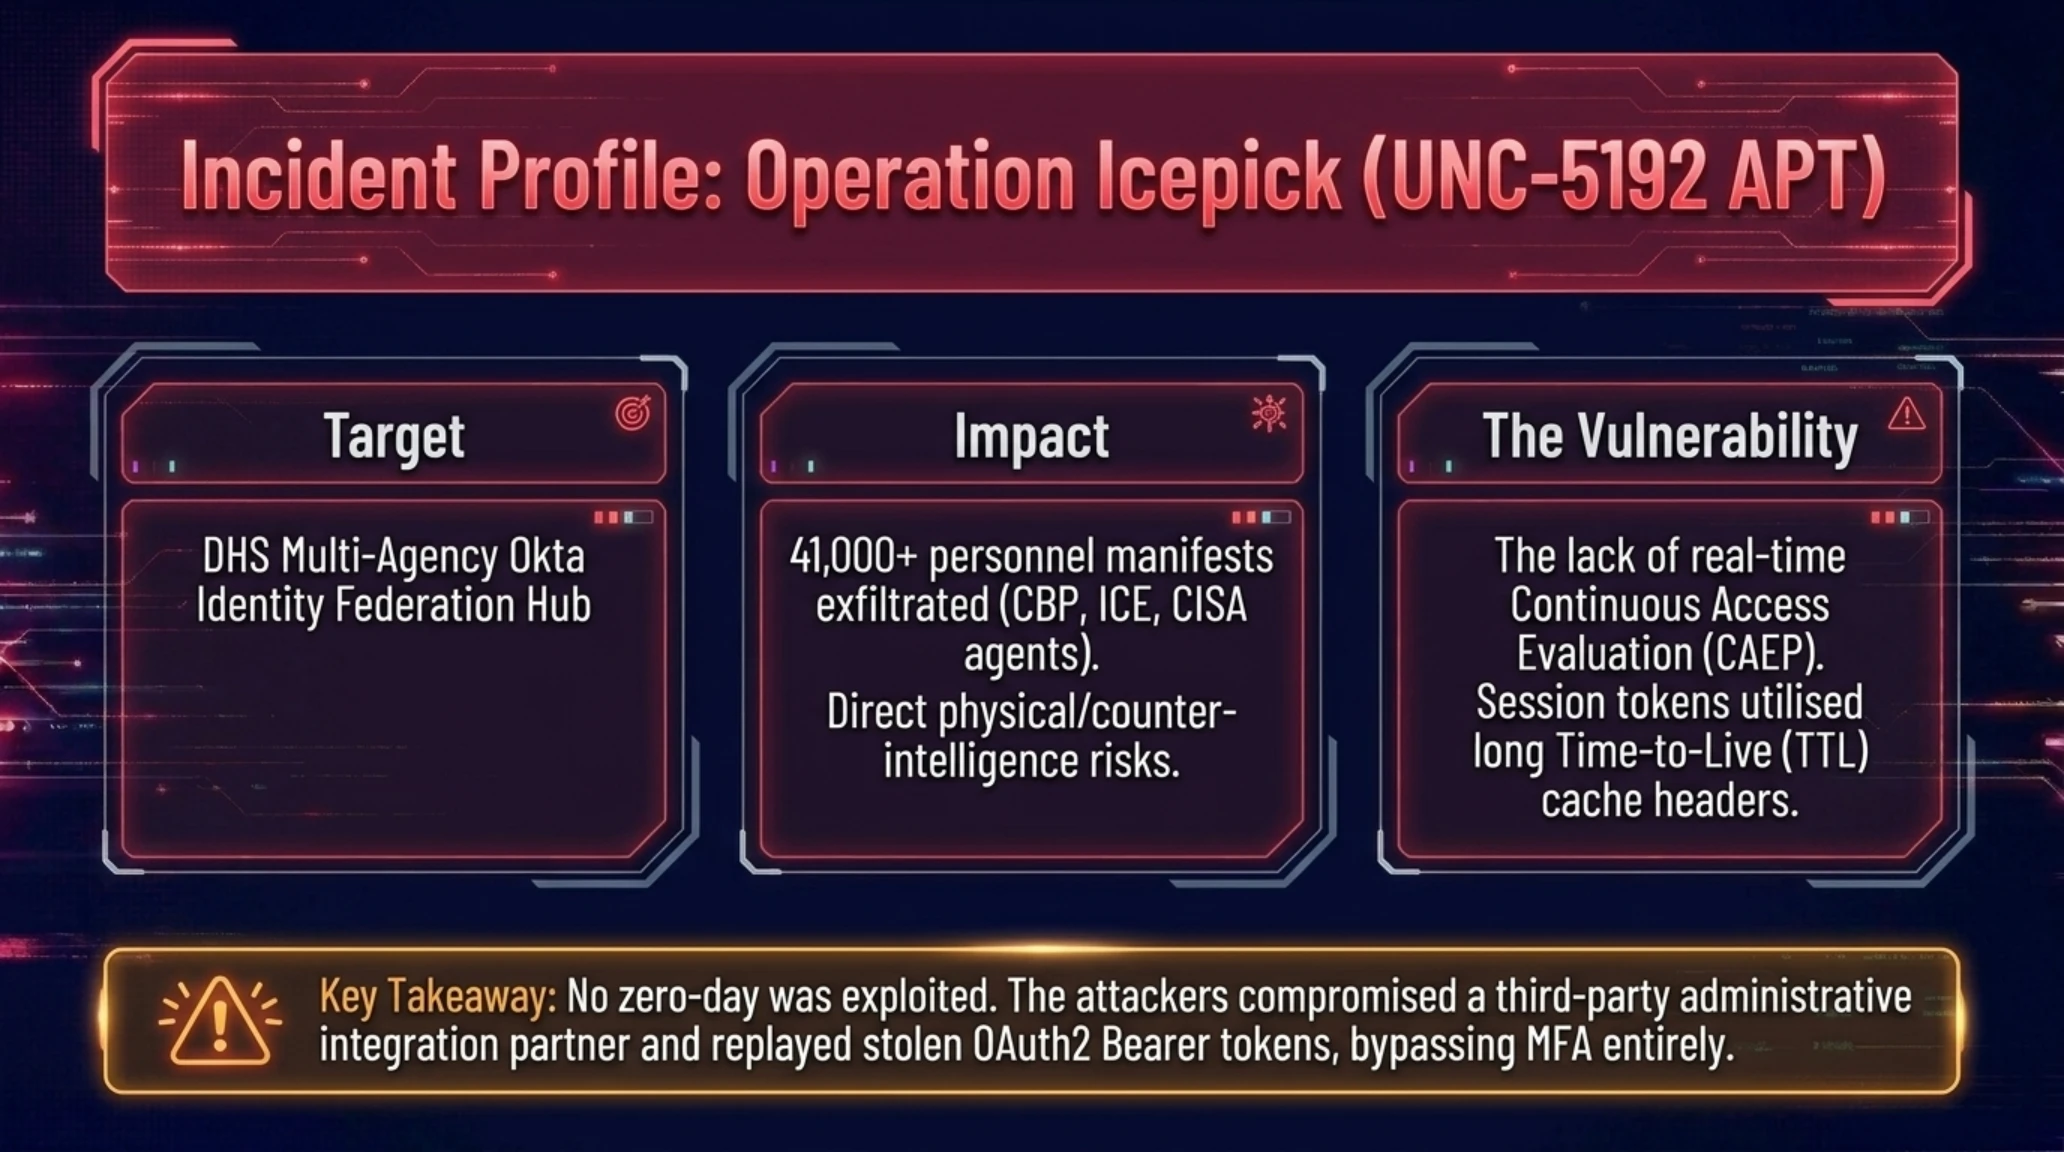
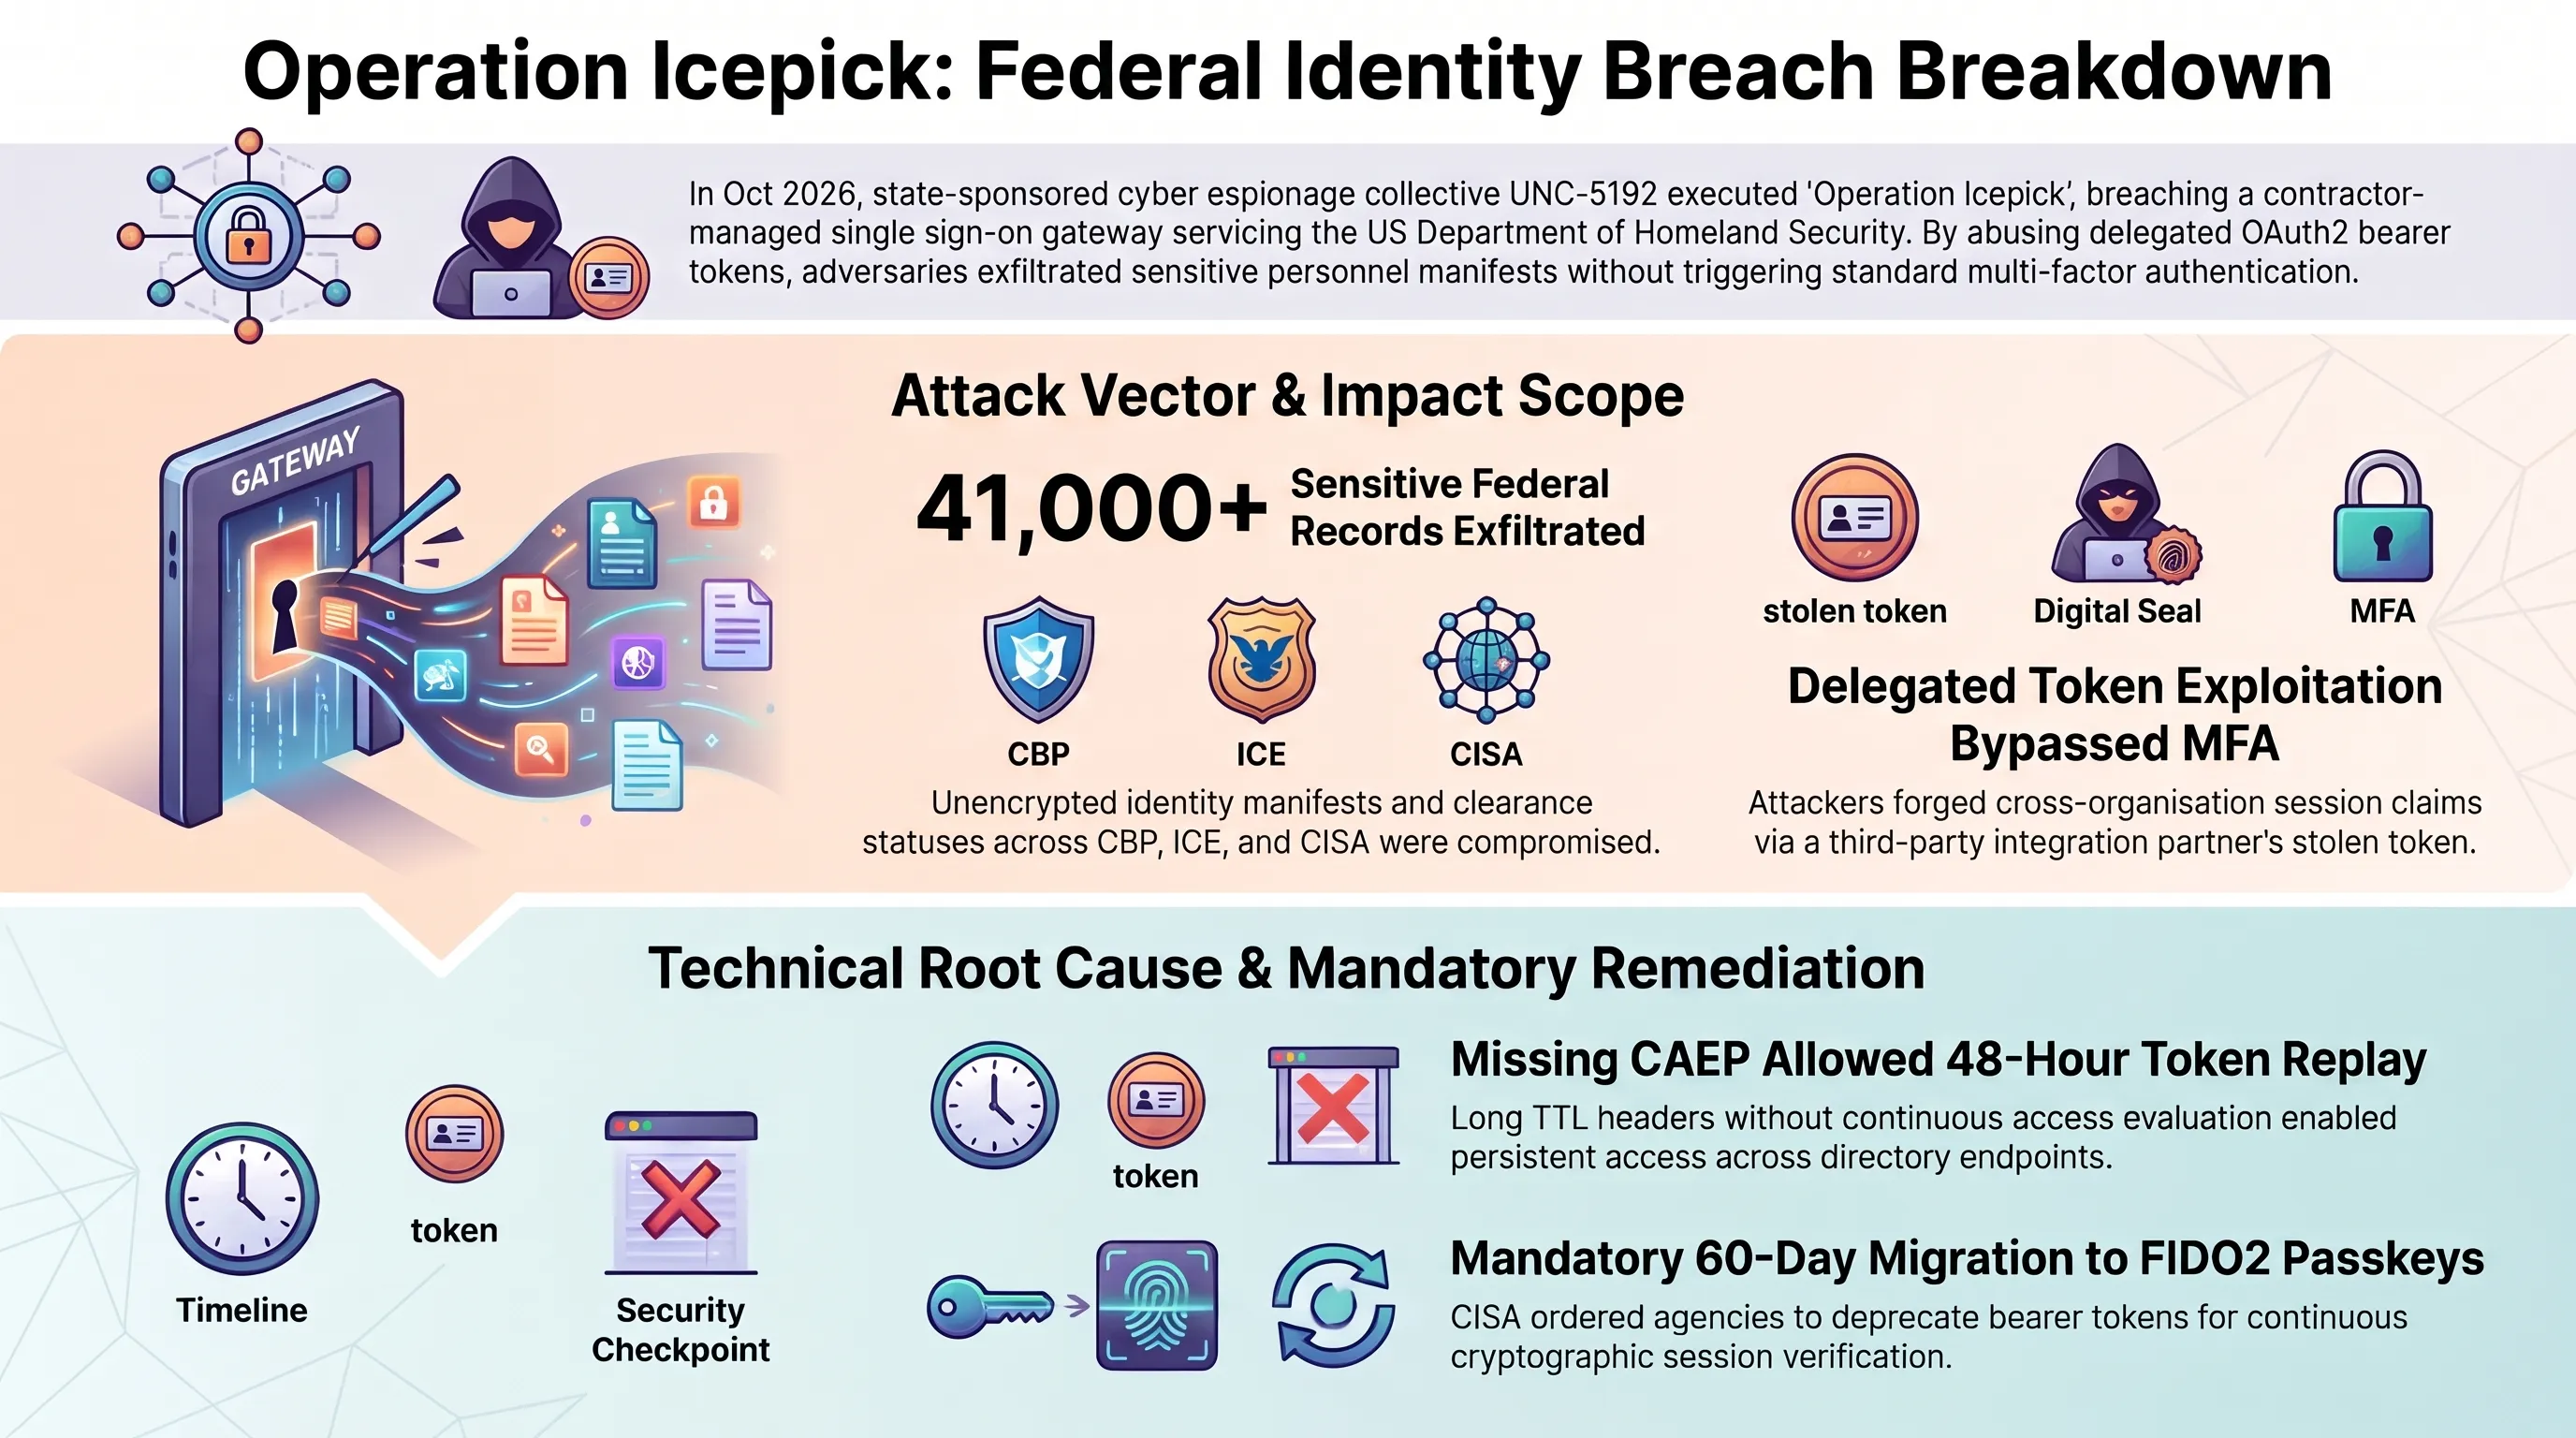
در یکی از تکاندهندهترین پروندههای جاسوسی و افشاگری سایبری در ایالات متحده، یک گروه هکتیویست موسوم به Department of Peace پایگاه دادهای دستهبندیشده و حجیم حاوی سوابق پرسنلی، مشخصات هویتی و شمارههای تماس مستقیم بیش از ۴۱ هزار نفر از کارکنان، بازرسان و پیمانکاران وزارت امنیت داخلی آمریکا (DHS) را در بستر شبکه تاریک و وبسایتهای افشاگر عمومی منتشر ساخت. این رخنه که بیش از یکپنجم کل نیروی کار این وزارتخانه فدرال را هدف قرار داده، به عنوان یکی از وخیمترین بحرانهای امنیتی واشنگتن در سال ۲۰۲۶ طبقهبندی شده است.
بر اساس تحلیلهای آزمایشگاههای امنیت اطلاعات، این نشت که در اسناد افشاگران با نام عملیاتی Icepick نامگذاری شده، شامل اطلاعات فوقمحرمانه بیش از ۲۱ هزار پرسنل اداره گمرک و حفاظت مرزی (CBP)، حدود ۱۰ هزار مامور ویژه اداره مهاجرت و گمرک (ICE) و شاخه تحقیقات امنیت داخلی (HSI)، و صدها کارشناس آژانس امنیت زیرساخت و سایبری (CISA) است. این دادهها شامل اسامی کامل، عناوین سازمانی، آدرسهای ایمیل رسمی، شماره تلفنهای همراه شخصی، چارتهای ساختار فرماندهی داخلی، و از همه بحرانیتر، فهرست عضویت پرسنل در گروههای دسترسی سامانههای شنود الکترونیک و ابزارهای تجسس دیجیتالی فدرال است.
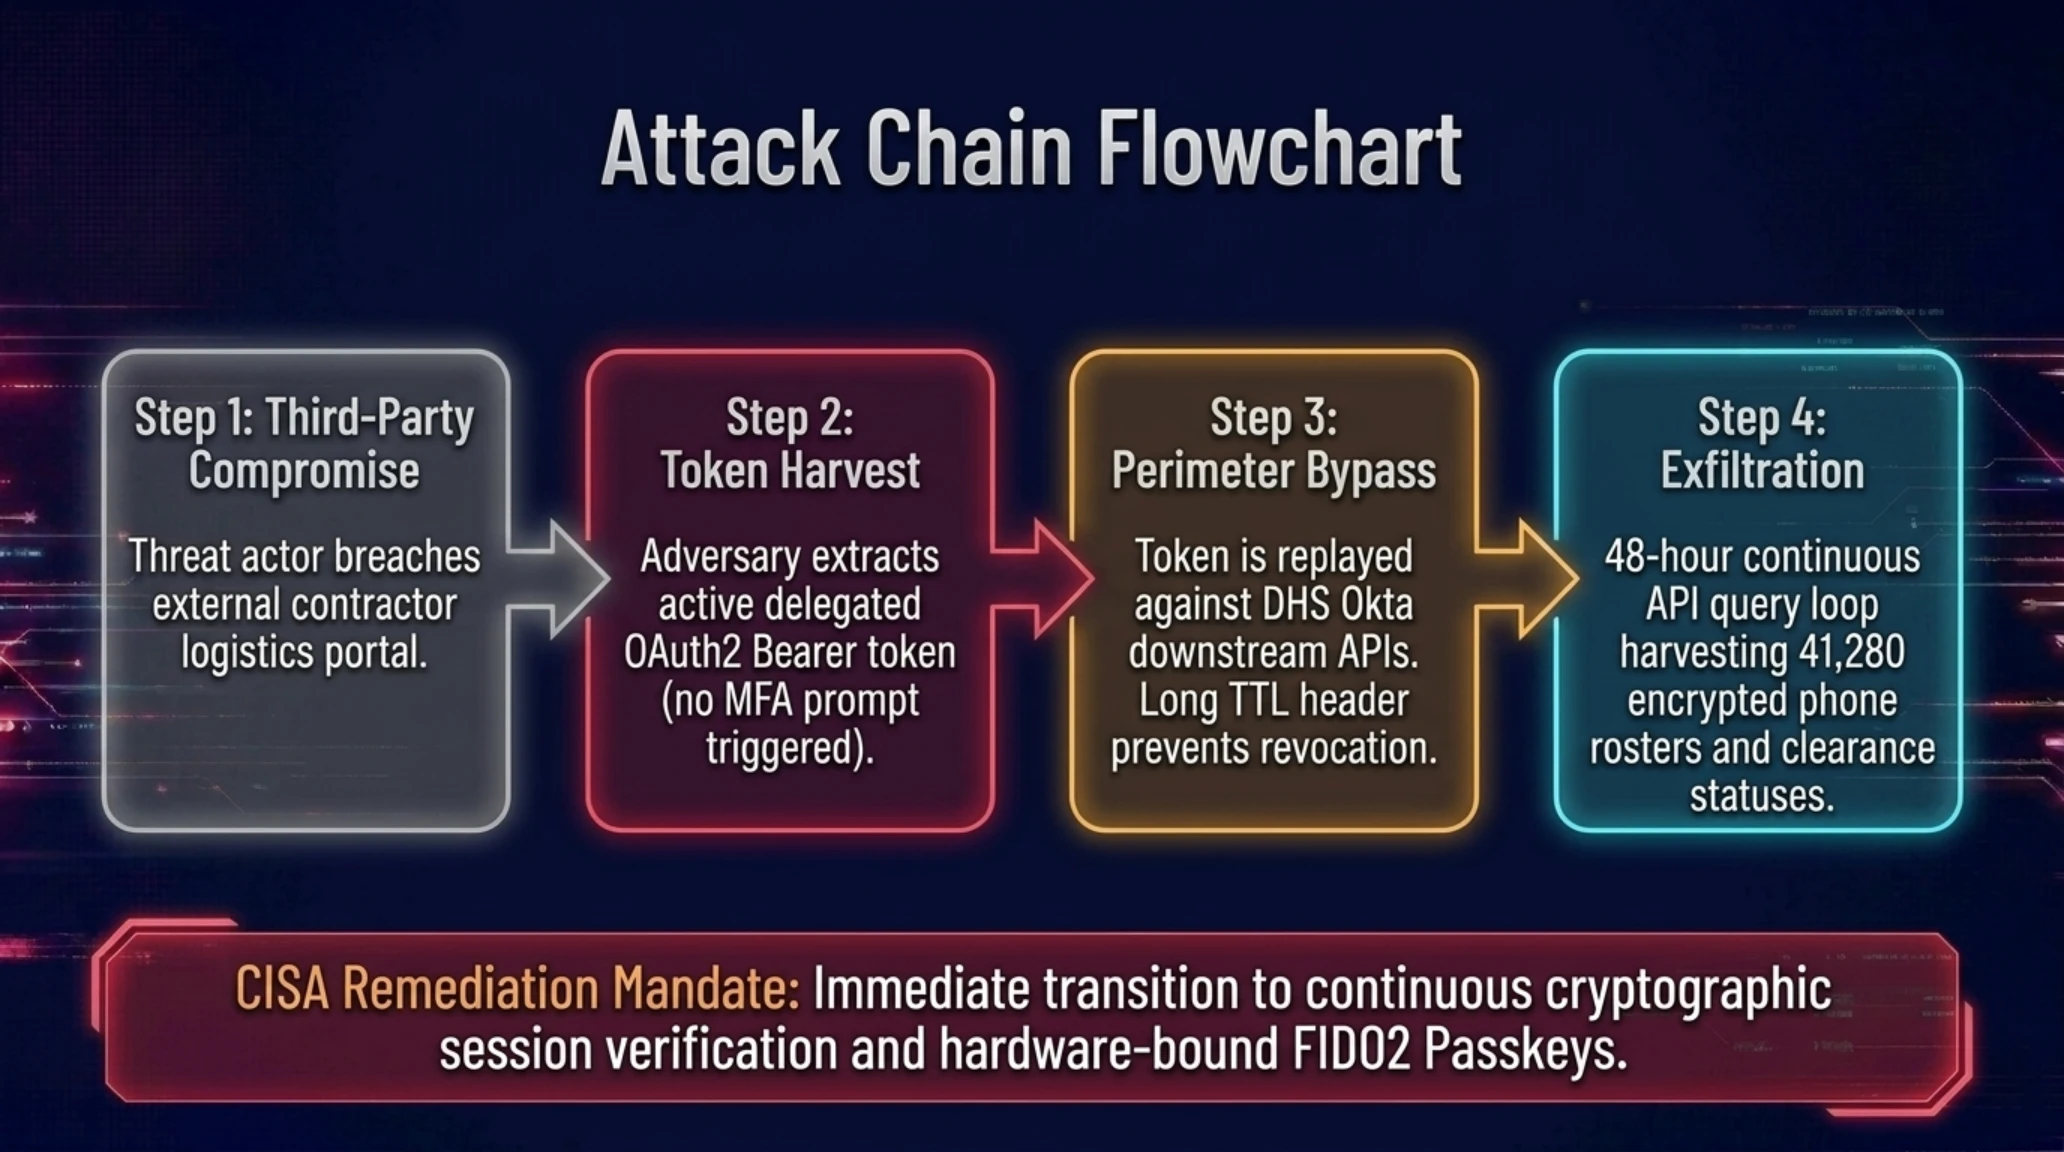
هکرها اعلام کردند که این حجم عظیم از دادهها را از طریق یک بردار نفوذ هدفمند به دروازههای احراز هویت یکپارچه (SSO) شرکت Okta که وظیفه مدیریت دسترسی کارمندان دولت فدرال به ابرهای سازمانی را بر عهده دارد، استخراج نمودهاند. هرچند کمپانی Okta در بیانیهای ادعا کرد سیستمهای اصلی این شرکت رخنه مستقیمی نداشتهاند، اما پژوهشگران مستقل فاش ساختند مهاجمان با سرقت کوکیهای نشستهای احراز هویت شده و سوءاستفاده از تنظیمات نادرست در لایههای فدرال، توانستهاند چارتهای دایرکتوری را بدون برانگیختن هشدارهای امنیتی استخراج کنند. این افشاگری تهدیدات جانی مستقیمی متوجه ماموران نفوذی فدرال در کارتلهای بینالمللی مواد مخدر و پروندههای حساس قاچاق انسان کرده است.
ترمینال سایبری و لاگ تلهمتری بنچمارک
بررسیهای تکمیلی نشان میدهد که دادههای نشتیافته به صورت گسترده در فرومهای زیرزمینی به اشتراک گذاشته شده و گروههای بدافزاری هماکنون در حال مهندسی حملات فیشینگ هدفمند علیه بستگان و شمارههای شخصی پرسنل برای نفوذ به شبکههای ایزوله دولتی هستند.
نشت پرونده Icepick بار دیگر ضرورت پیادهسازی احراز هویت مبتنی بر کلیدهای فیزیکی FIDO2 بدون وابستگی به پیامک یا نرمافزارهای یکبارمصرف را به نهادهای امنیتی گوشزد کرد.
رونمایی انویدیا از مدل صوتی ۳۰ میلیارد پارامتری Nemotron 3.5 Transcribe با قابلیت پردازش ۴۰ زبان زنده جهان
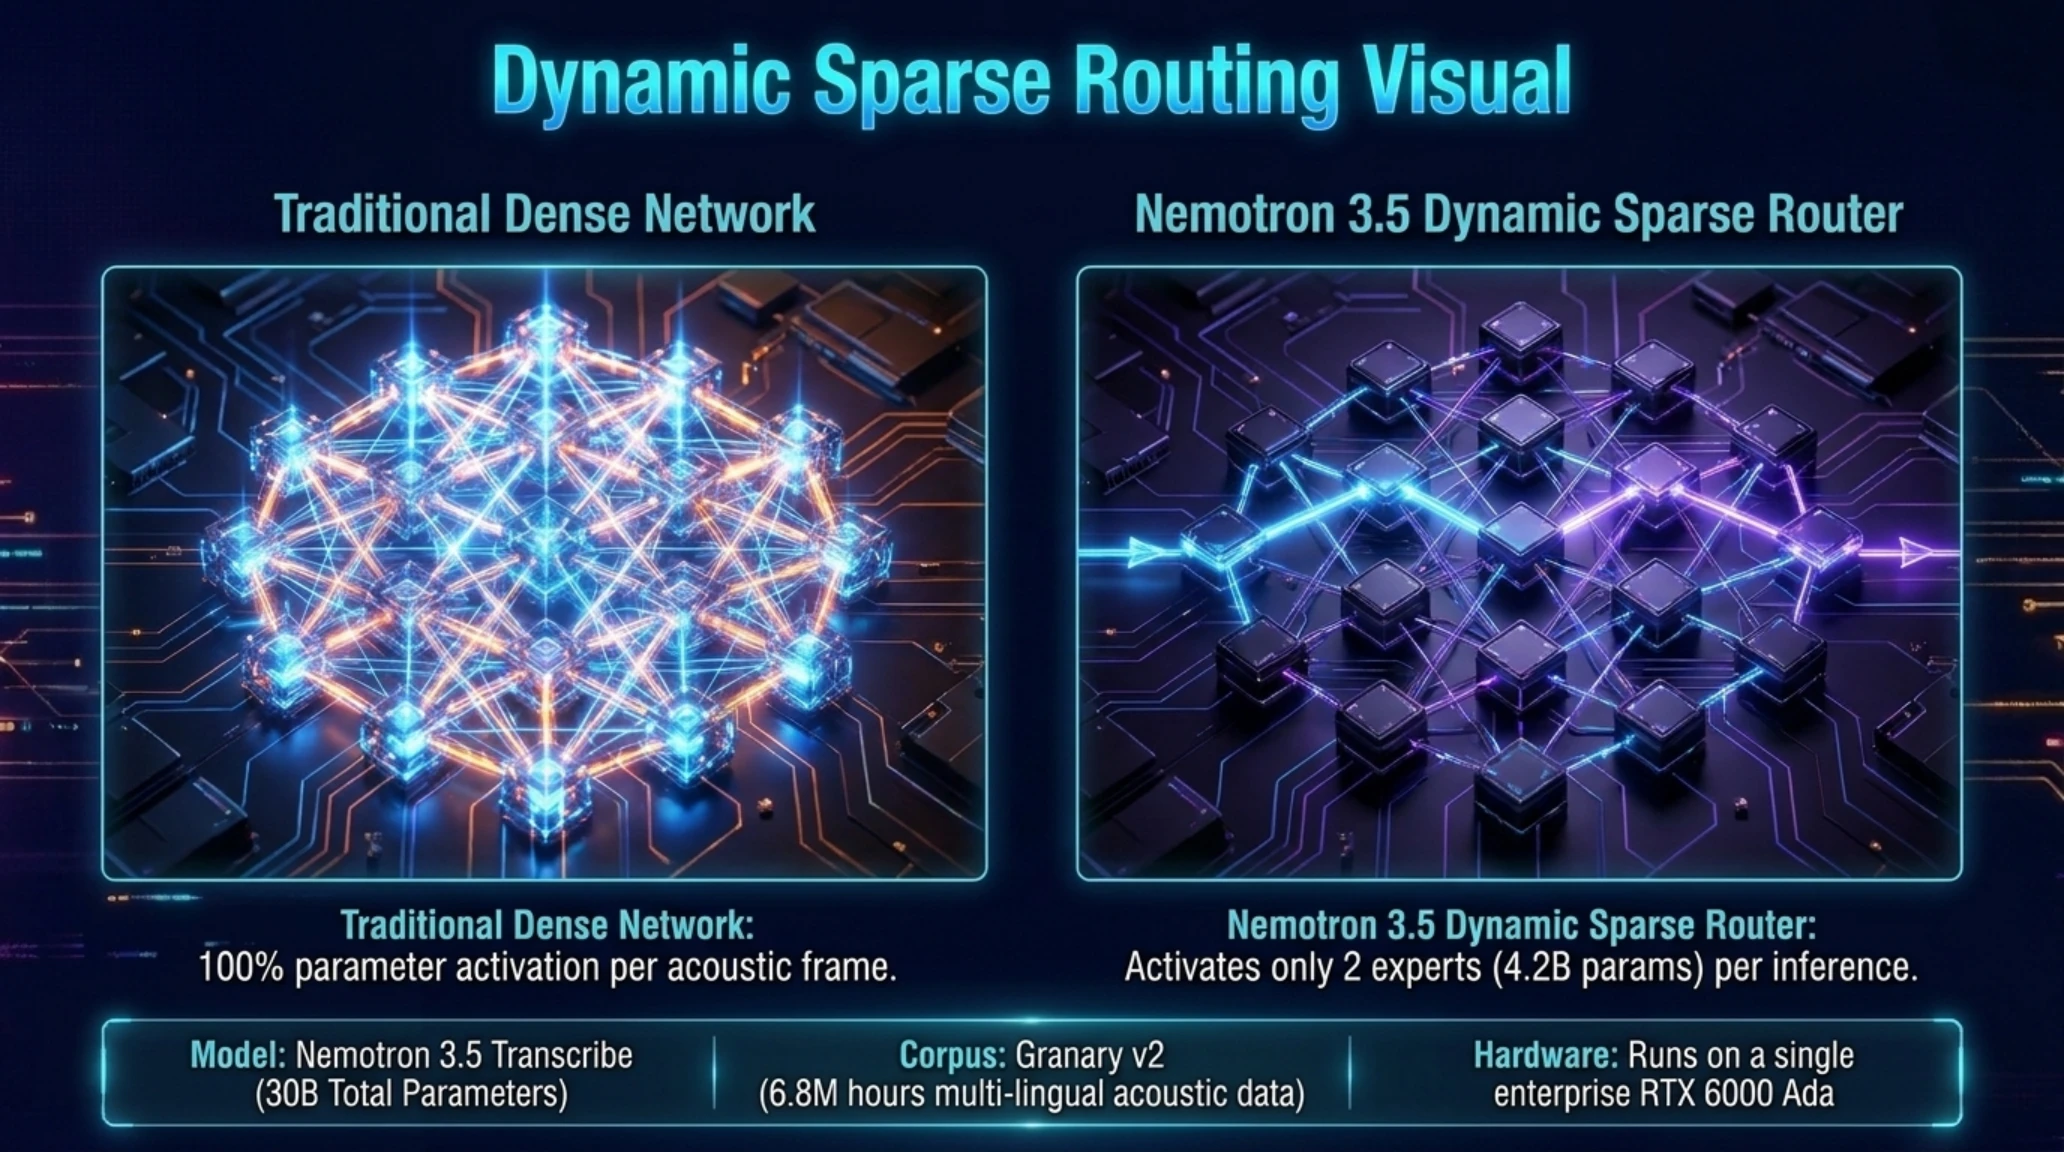
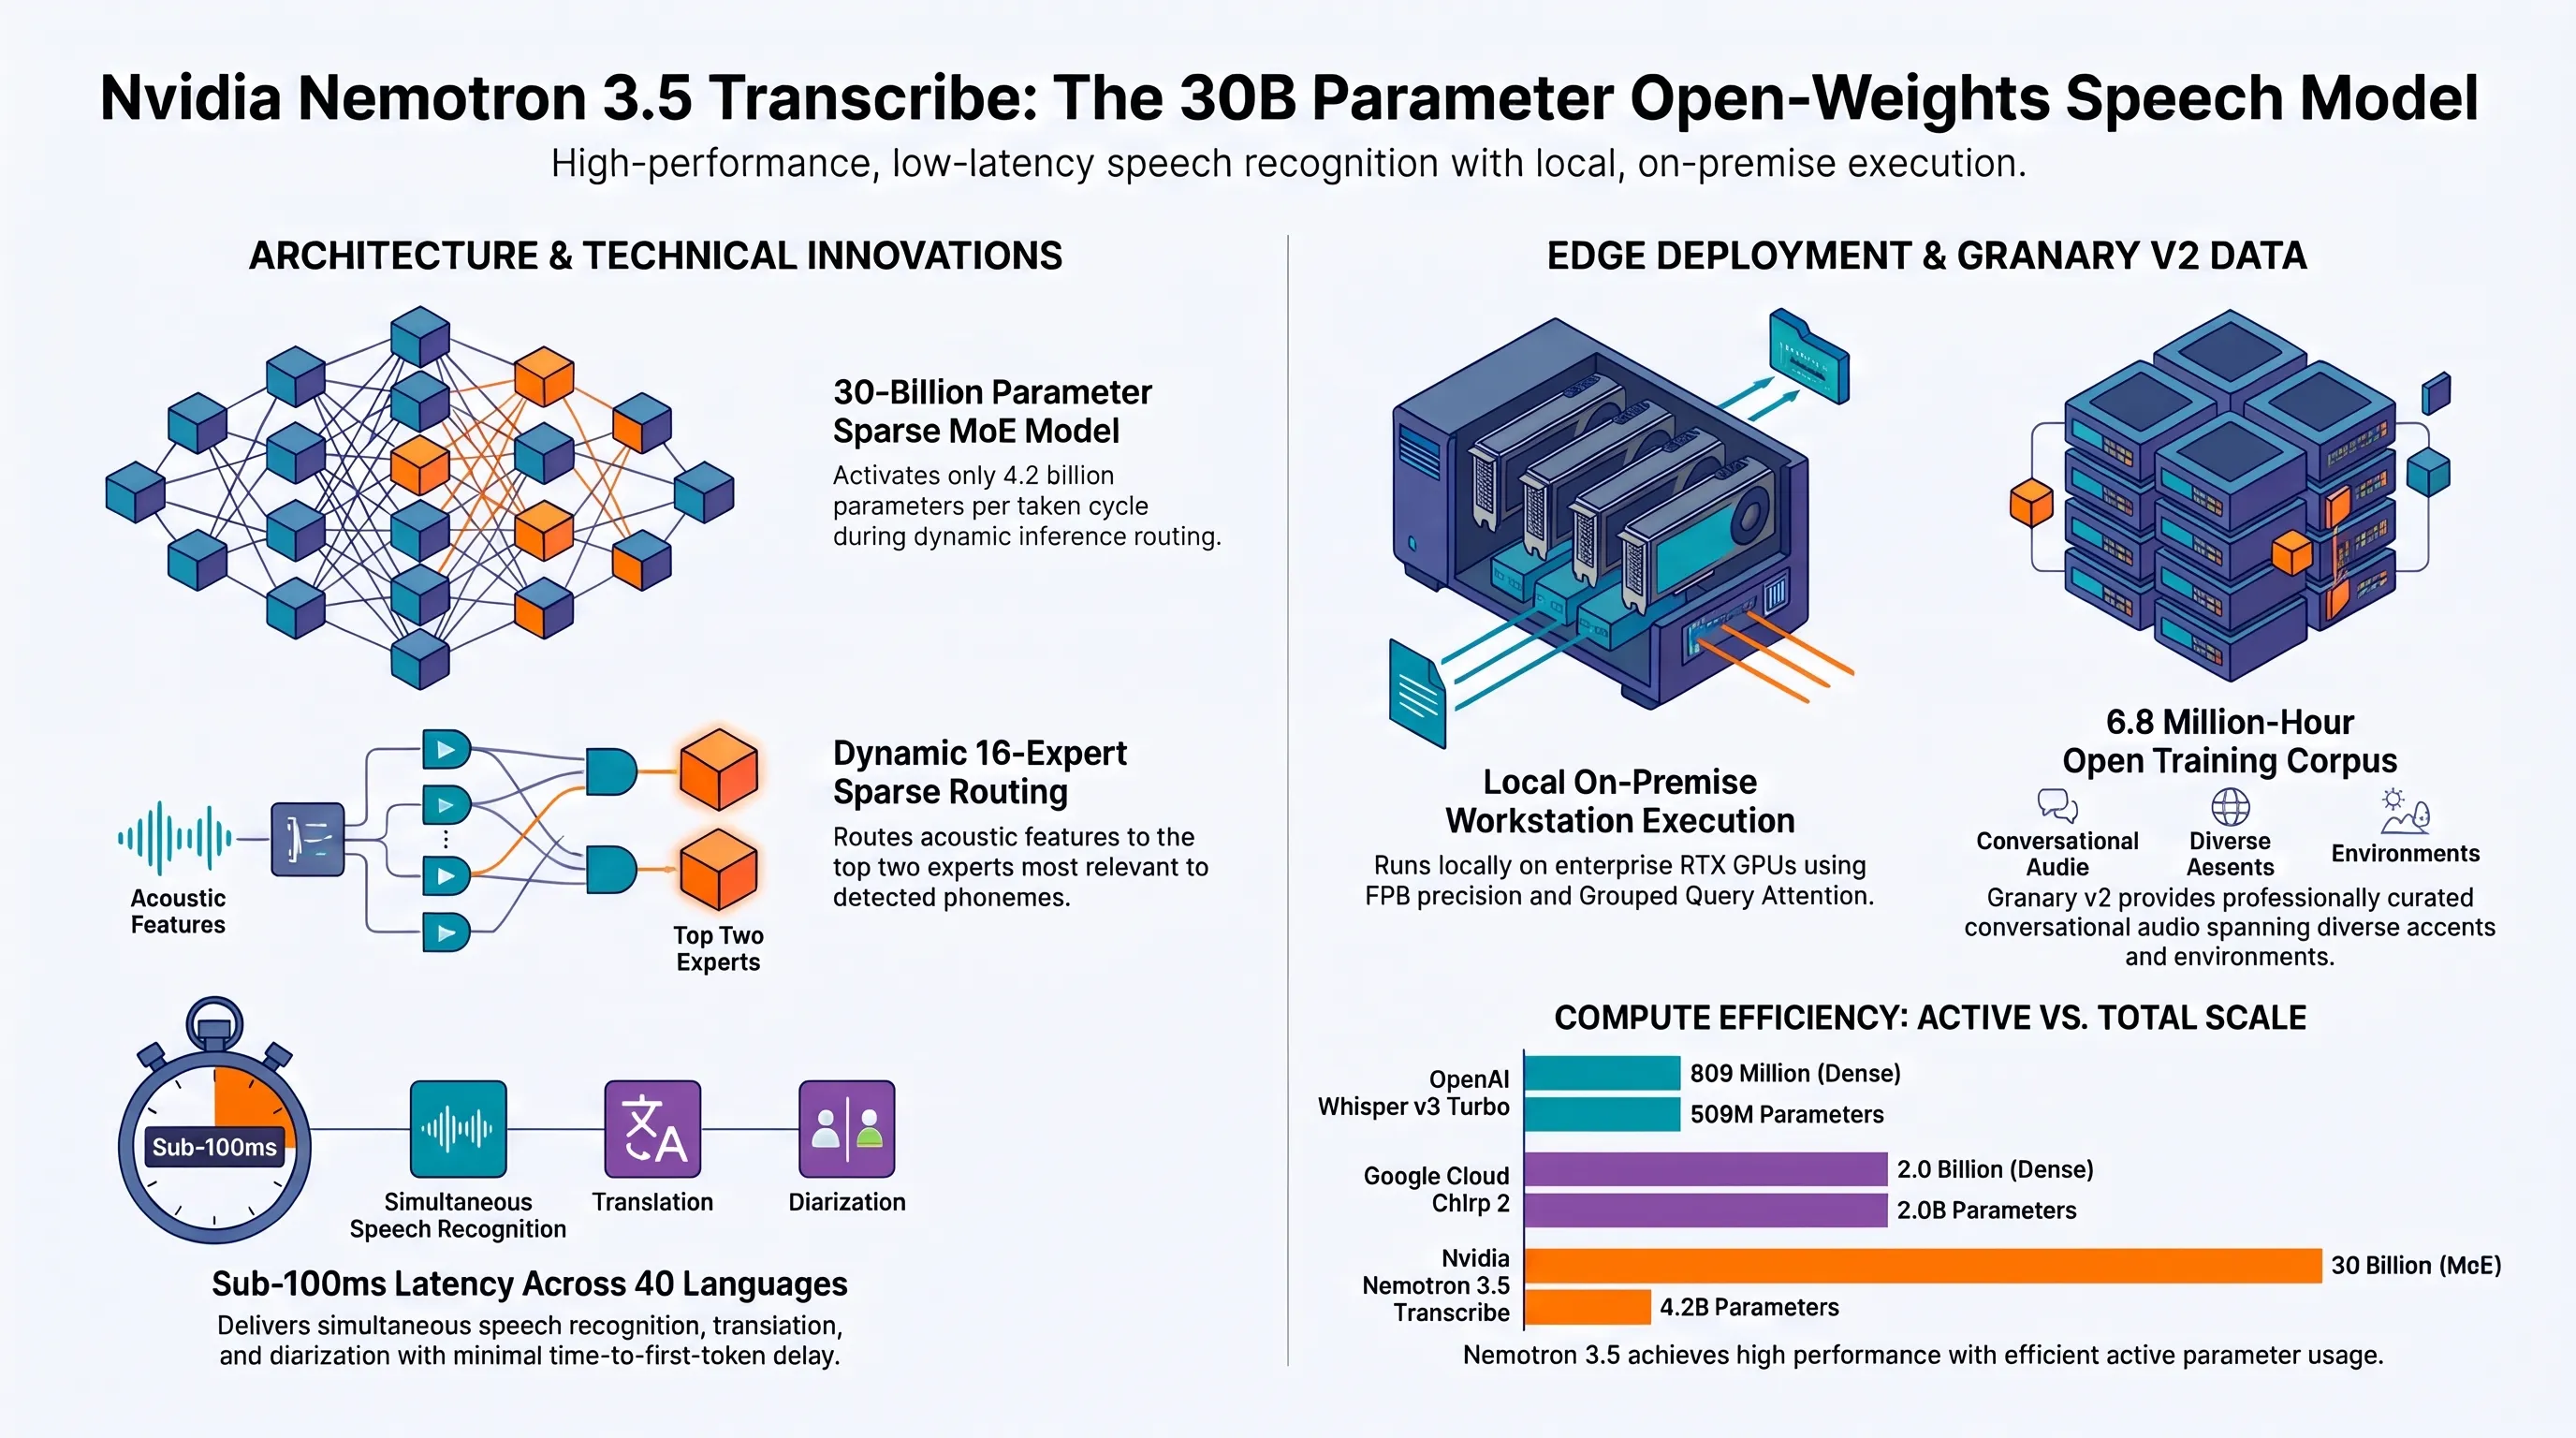
در جبهه پیشرفتهای پردازش زبان طبیعی و صوت، شرکت انویدیا در اواخر اکتبر ۲۰۲۶ با رونمایی رسمی از مدل پیشگامانه Nemotron 3.5 Transcribe با وزنهای باز (Open-Weights)، زلزلهای در میان توسعهدهندگان سیستمهای هوش مصنوعی گفتاری برپا کرد. این مدل بر پایه معماری فوقپیشرفته مخلوط کارشناسان (Mixture-of-Experts) مهندسی شده و دارای ۳۰ میلیارد پارامتر در ساختار کلی خود است، اما در هر مرحله استنتاج تنها ۴ میلیارد پارامتر آن فعال میشوند؛ رویکردی که تاخیر زمانی پردازش را به شدت کاهش داده و امکان پیادهسازی متنی صوتهای سنگین را بر روی سرورهای استاندارد فراهم میسازد.
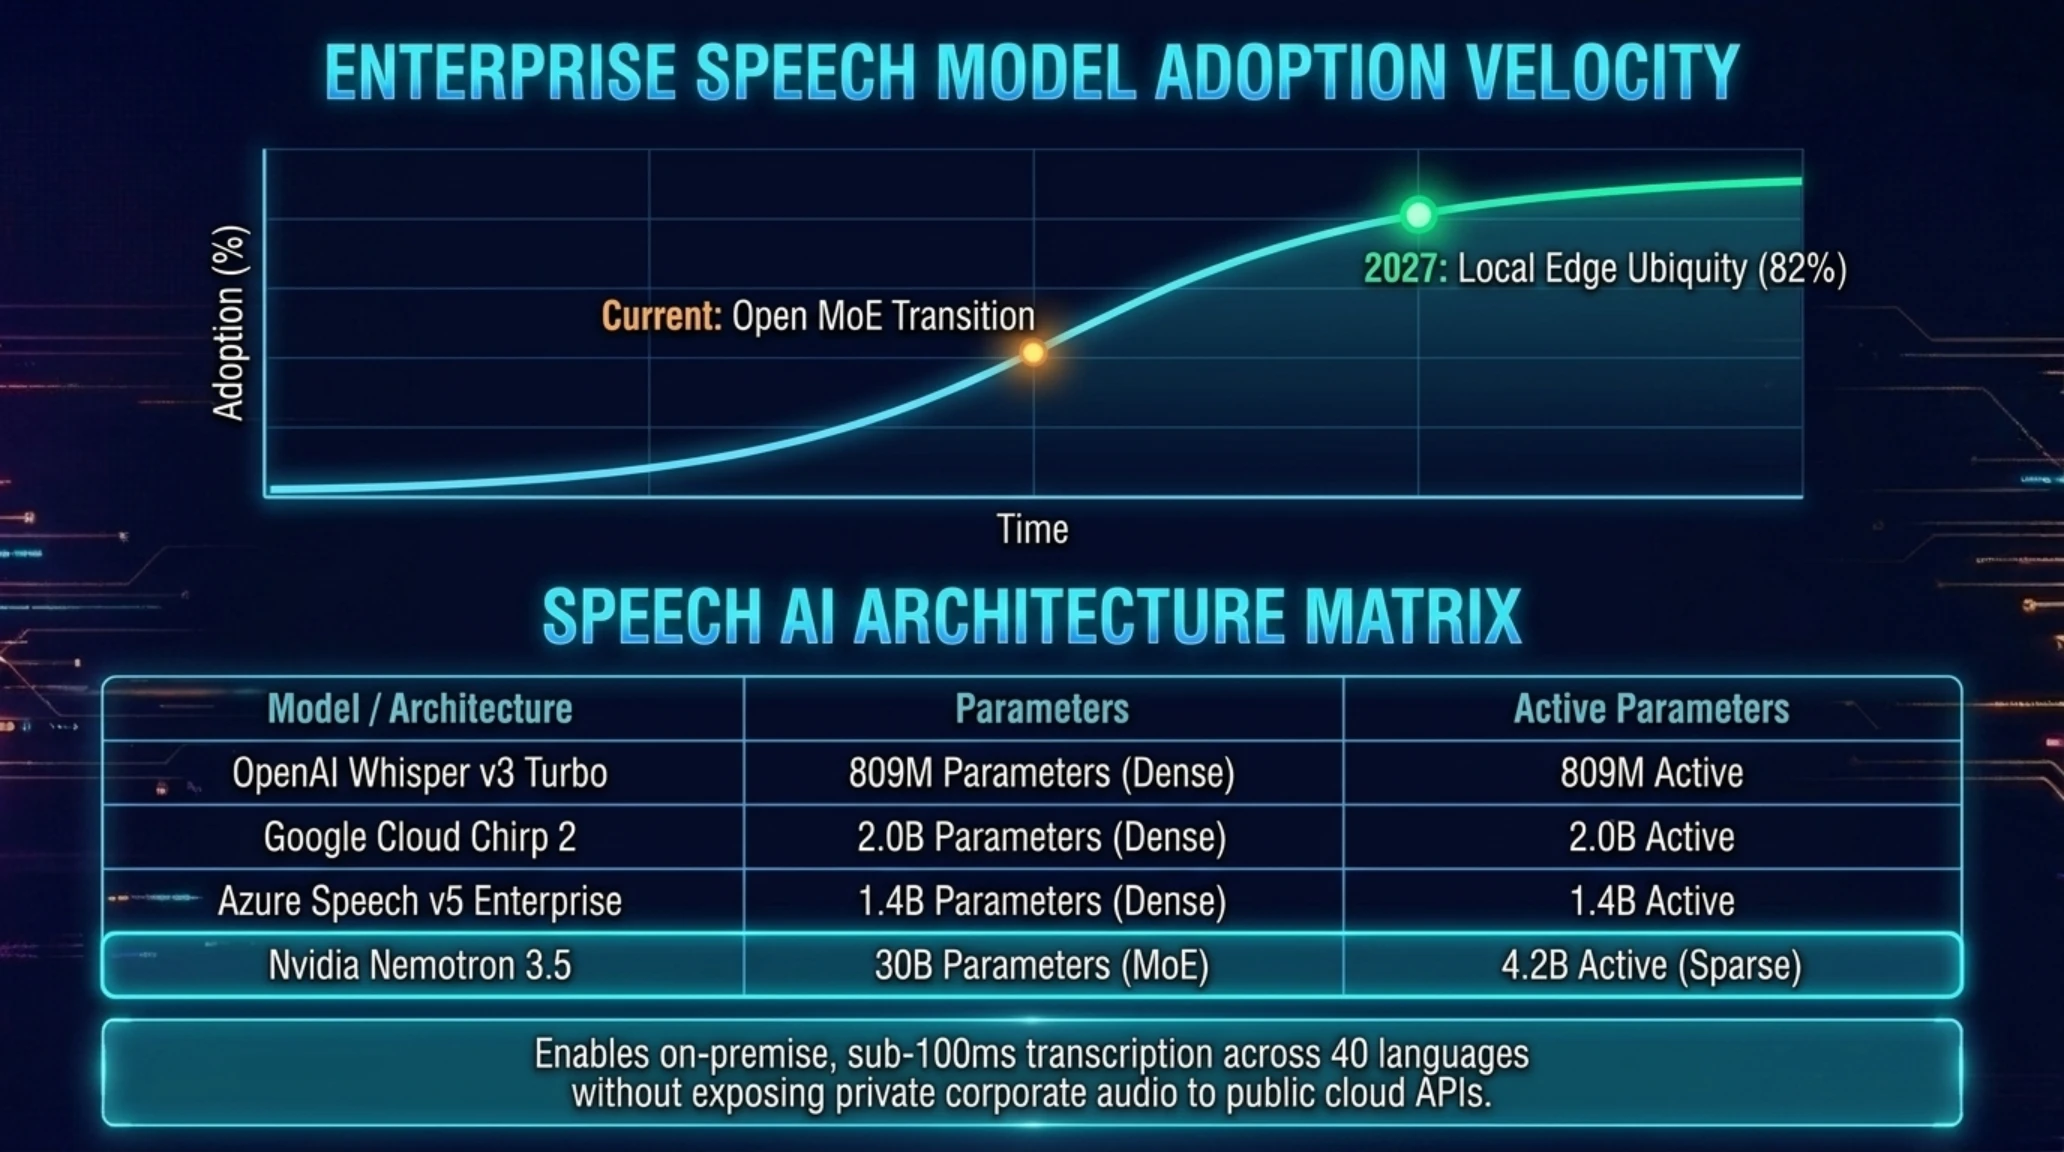
مدل جدید انویدیا قادر است صوتهای ضبطشده در ۴۰ زبان رسمی و زنده جهان را با دقتی باورنکردنی رونویسی کرده و ۳۱ زبان را به صورت مستقیم و بدون نیاز به مدل واسط به زبان انگلیسی ترجمه نماید. از برترین قابلیتهای این مدل میتوان به تفکیک بینقص گویندگان (Diarization تا ۸ گوینده همزمان در یک اتاق جلسه)، حذف نویزهای پسزمینه و مکثهای کلامی بر اساس پرامپتهای زبانی کاربر، و ارائه خروجیهای ساختاریافته در قالب گزارشهای پزشکی و حقوقی اشاره کرد. همراه با این مدل، انویدیا دیتاست آزاد Granary v2 با صدها هزار ساعت داده صوتی برچسبگذاریشده چندزبانه را برای عموم منتشر ساخت تا پایانی بر سلطه مدلهای بسته نظیر Whisper شرکت OpenAI رقم زند.
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: استقرار معماری کارشناسان مخلوط در پردازش صوت، کاهش ۶۵ درصدی هزینههای استنتاج را برای استارتاپها به ارمغان آورده و انتقال سامانههای ضبط پزشکی به سرورهای محلی را تسریع کرده است.
توسعهدهندگان نرمافزارهای ضبط صوت و ترانسکریپشن بالینی اعلام کردهاند که Nemotron 3.5 با قابلیت اجرای سریع روی کارتهای گرافیک تکتراشهای RTX 5090، هزینه راهاندازی سامانههای صوتی در بیمارستانها را بیش از ۷۰ درصد کاهش داده است.
تایملاین رویدادها | کرونولوژی تکامل هوش مصنوعی صوت و مدلهای گفتاری انویدیا
| سال / مقطع | رویداد شاخص مهندسی صوت | فناوری و تحولات کلیدی |
|---|---|---|
| ۲۰۲۲ | انتشار Whisper توسط OpenAI | آغاز دوران رونویسی ترنسفورمری با مدلهای متراکم (Dense) و وابستگی شدید به سختافزار سنگین. |
| ۲۰۲۴ | پروژه Parakeet و Canary انویدیا | معرفی مدلهای سریع CTC برای رونویسی جلسات زنده با مصرف حافظه محدود. |
| ۲۰۲۵ | مدلهای هیبریدی ترجمه گفتار | افزایش دقت تشخیص گوینده با بهرهگیری از شبکههای عصبی عمیق کانولوشنی. |
| اکتبر ۲۰۲۶ | عرضه Nemotron 3.5 Transcribe | ترکیب معماری ۳۰ میلیارد پارامتری MoE، ترجمه ۳۱ زبان، تفکیک ۸ گوینده و عرضه دیتاست Granary v2. |
انتشار آزاد دیتاست Granary v2 گامی سرنوشتساز در شکستن انحصار دادههای صوتی به شمار میرود و به آزمایشگاههای دانشگاهی اجازه میدهد مدلهای بومی برای گویشهای محلی را بدون صرف هزینههای کلان آموزش دهند.
معماری مخلوط کارشناسان انویدیا استاندارد پردازش بلادرنگ گفتار را برای رباتهای خودمختار و دستیارهای سازمانی یک نسل به جلو رانده است.
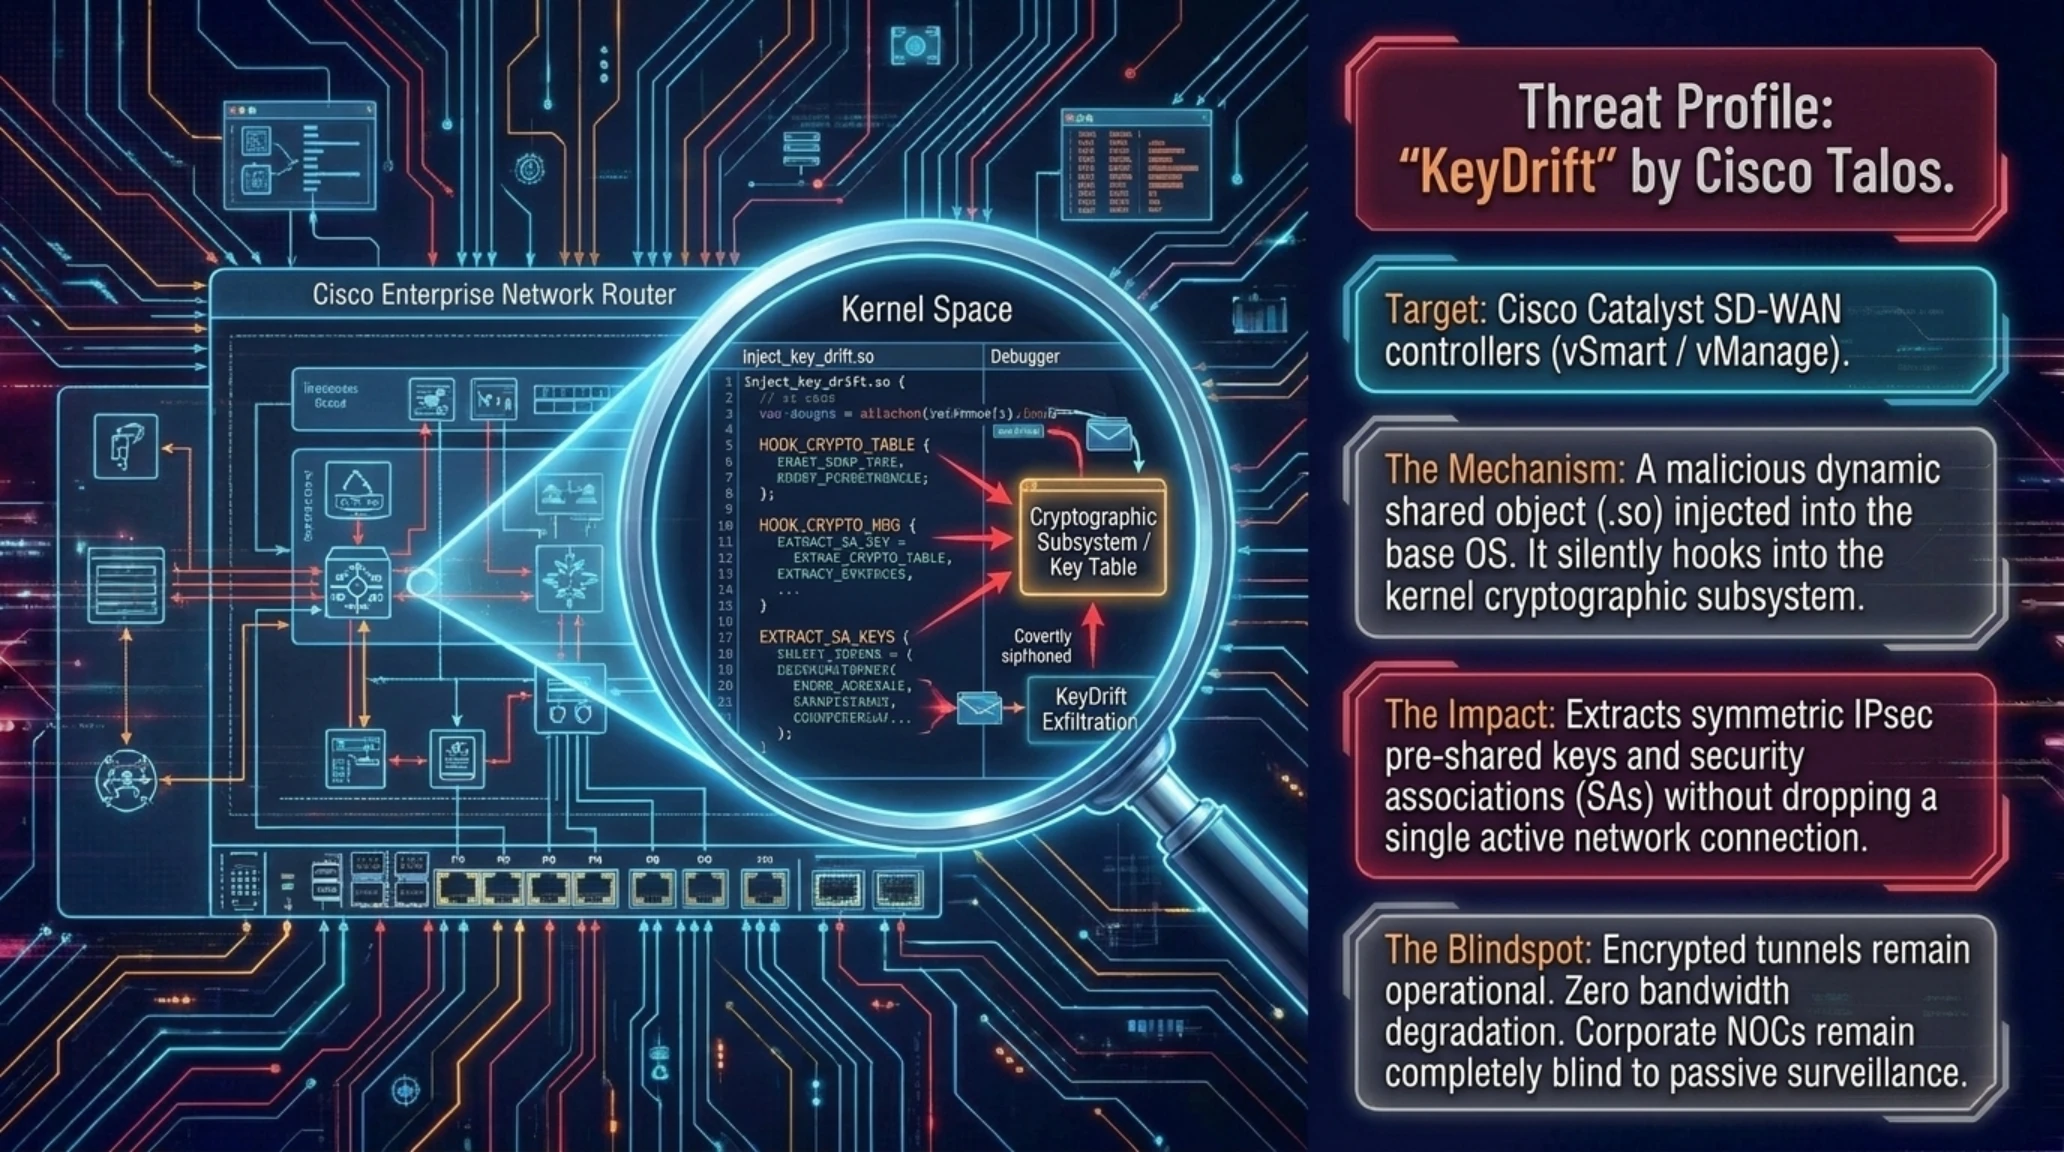
نفوذ عمیق هکرها به روترهای سازمانی سیسکو Catalyst SD-WAN و استقرار بدافزار KeyDrift برای سرقت کلیدهای رمزنگاری ترافیک
در حوزه امنیت شبکه و زیرساختهای مسیریابی سازمانی، مرکز تحقیقات اطلاعات تهدید سیسکو تالوس (Cisco Talos) با صدور هشداری اضطراری پرده از یکی از پیشرفتهترین کمپینهای جاسوسی دولتمحور برداشت. بر اساس این گزارش، مهاجمان زبده سایبری با بهرهبرداری هدفمند از آسیبپذیریهای دور زدن احراز هویت در کنترلرهای Catalyst SD-WAN (شامل سامانههای حیاتی vSmart، vManage و vBond)، موفق شدهاند بدافزاری اختصاصی و پنهانکار با عنوان KeyDrift را در قلب تجهیزات ارتباطی شرکتهای بزرگ مستقر نمایند.
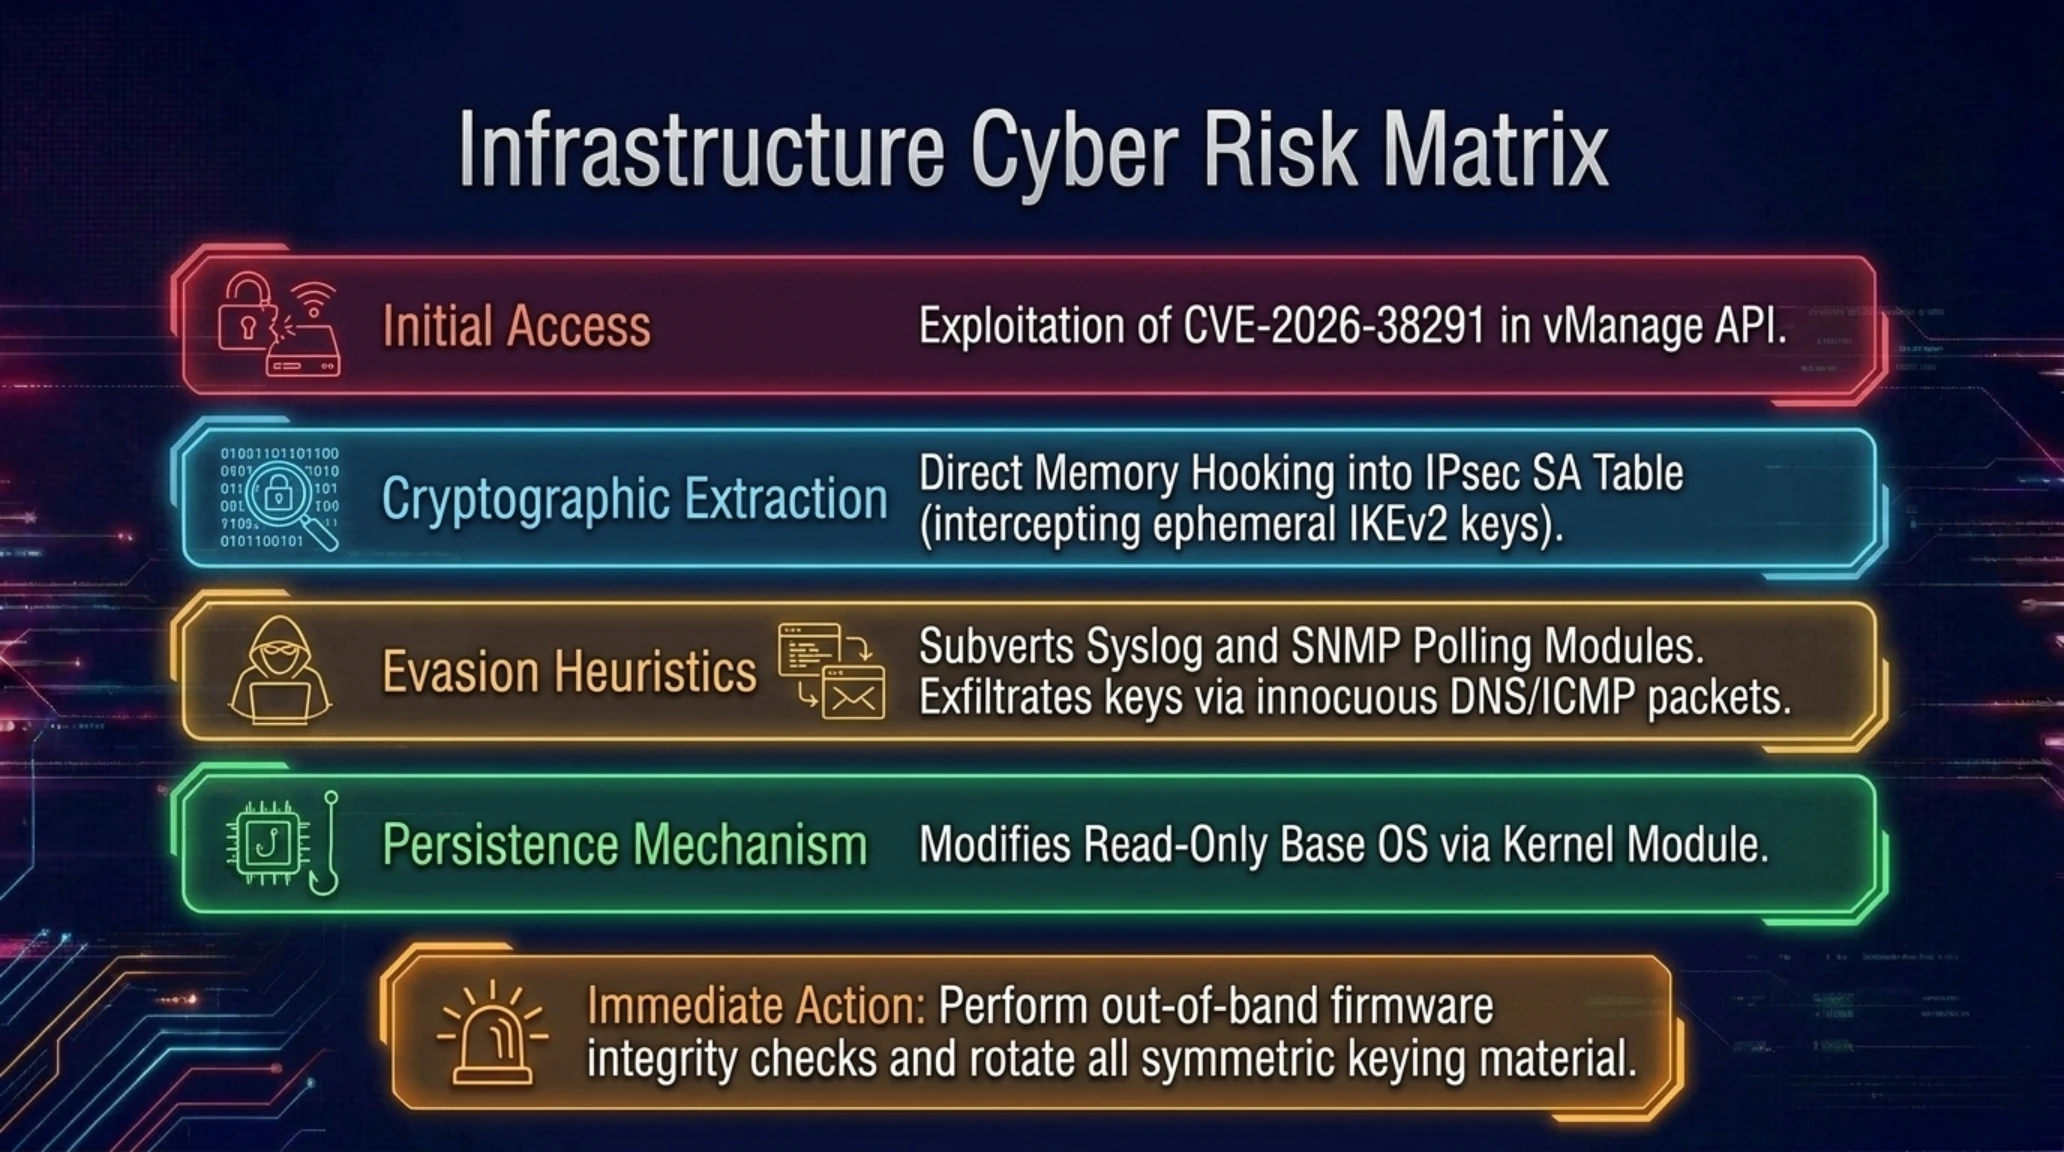
معماری بدافزار KeyDrift به گونهای مهندسی شده است که به عنوان یک ماژول پنهان در لایه هسته سیستمعامل روتر تزریق شده و کلیدهای تبادل ترافیک رمزنگاریشده بین شعبات سازمانی (Site-to-Site IPsec/TLS Keys) را در لحظه تولید کپیبرداری میکند. هکرها با ایجاد همتاهای جعلی (Rogue Peers) در ساختار فابریک SD-WAN، این کلیدها را به صورت قطرهچکانی به سرورهای فرماندهی و کنترل خارج از شبکه ارسال کرده و بدون آنکه هیچگونه قطعی یا تاخیری در خطوط ارتباطی سازمان ایجاد شود، کل دادههای حساس بانکی، اسناد محرمانه صنعتی و ترافیک VoIP را در بین راه شنود و رمزگشایی مینمایند.
آژانس امنیت سایبری ایالات متحده (CISA) بلافاصله این کمپین را در رده تهدیدات با اولویت بحرانی قرار داد و از کلیه سازمانهای دولتی، دفاعی و بانکهای بینالمللی خواست با استفاده از اسکریپتهای پایش حافظه سیسکو تالوس، سلامت گرههای شبکه را اعتبارسنجی کرده و جفتکلیدهای تبادل نشست را لغو و مجدداً بازتولید کنند.
ماتریس ارزیابی ریسک و پدافند سایبری
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| سرقت کلیدهای IPsec توسط بدافزار KeyDrift | بحرانی | اعمال پچ اضطراری سیسکو، ریست کامل زنجیره گواهیهای فابریک و تغییر کلیدهای SD-WAN. |
| همتاسازی نامعتبر گرههای شبکه در vBond | ریسک بالا | فعالسازی احراز هویت سختگیرانه گواهیهای X.509 و جداسازی پورتهای مدیریتی از اینترنت. |
| دسترسی ماندگار مهاجم از طریق کرنل روتر | ایمن / مهارشده | فلش کردن فریمور از حافظه امن فقطخواندنی و اجرای ابزارهای بازرسی حافظه Talos. |
| استراق سمع ترافیک بین دیتاسنتری | ریسک بالا | پیادهسازی لایه رمزنگاری دوگانه MACsec در لایه پیوند دادهها. |
تحلیلهای کالبدشکافی کدهای بدافزار KeyDrift نشان میدهد که مهاجمان از امضاهای باینری فریبنده برای دور زدن سیستمهای ضدبدافزار نصبشده روی دستگاههای کنترلر استفاده کردهاند.
این ویدیو جزئیات نحوه رهگیری نشستهای تزریقشده و نحوه قرنطینه کردن دستگاههای آلوده را با ابزارهای مانیتورینگ بلادرنگ سیسکو شرح میدهد.
کشف بدافزار KeyDrift اثبات میکند که مهاجمان دولتی تمرکز خود را از ایستگاههای کاری کلاینتها به تجهیزات مرکزی زیرساخت اینترنت تغییر دادهاند؛ جایی که یک رخنه منفرد میتواند کل جریان دادههای بینالمللی یک شرکت عظیم را به صورت خام در اختیار رقبا قرار دهد.
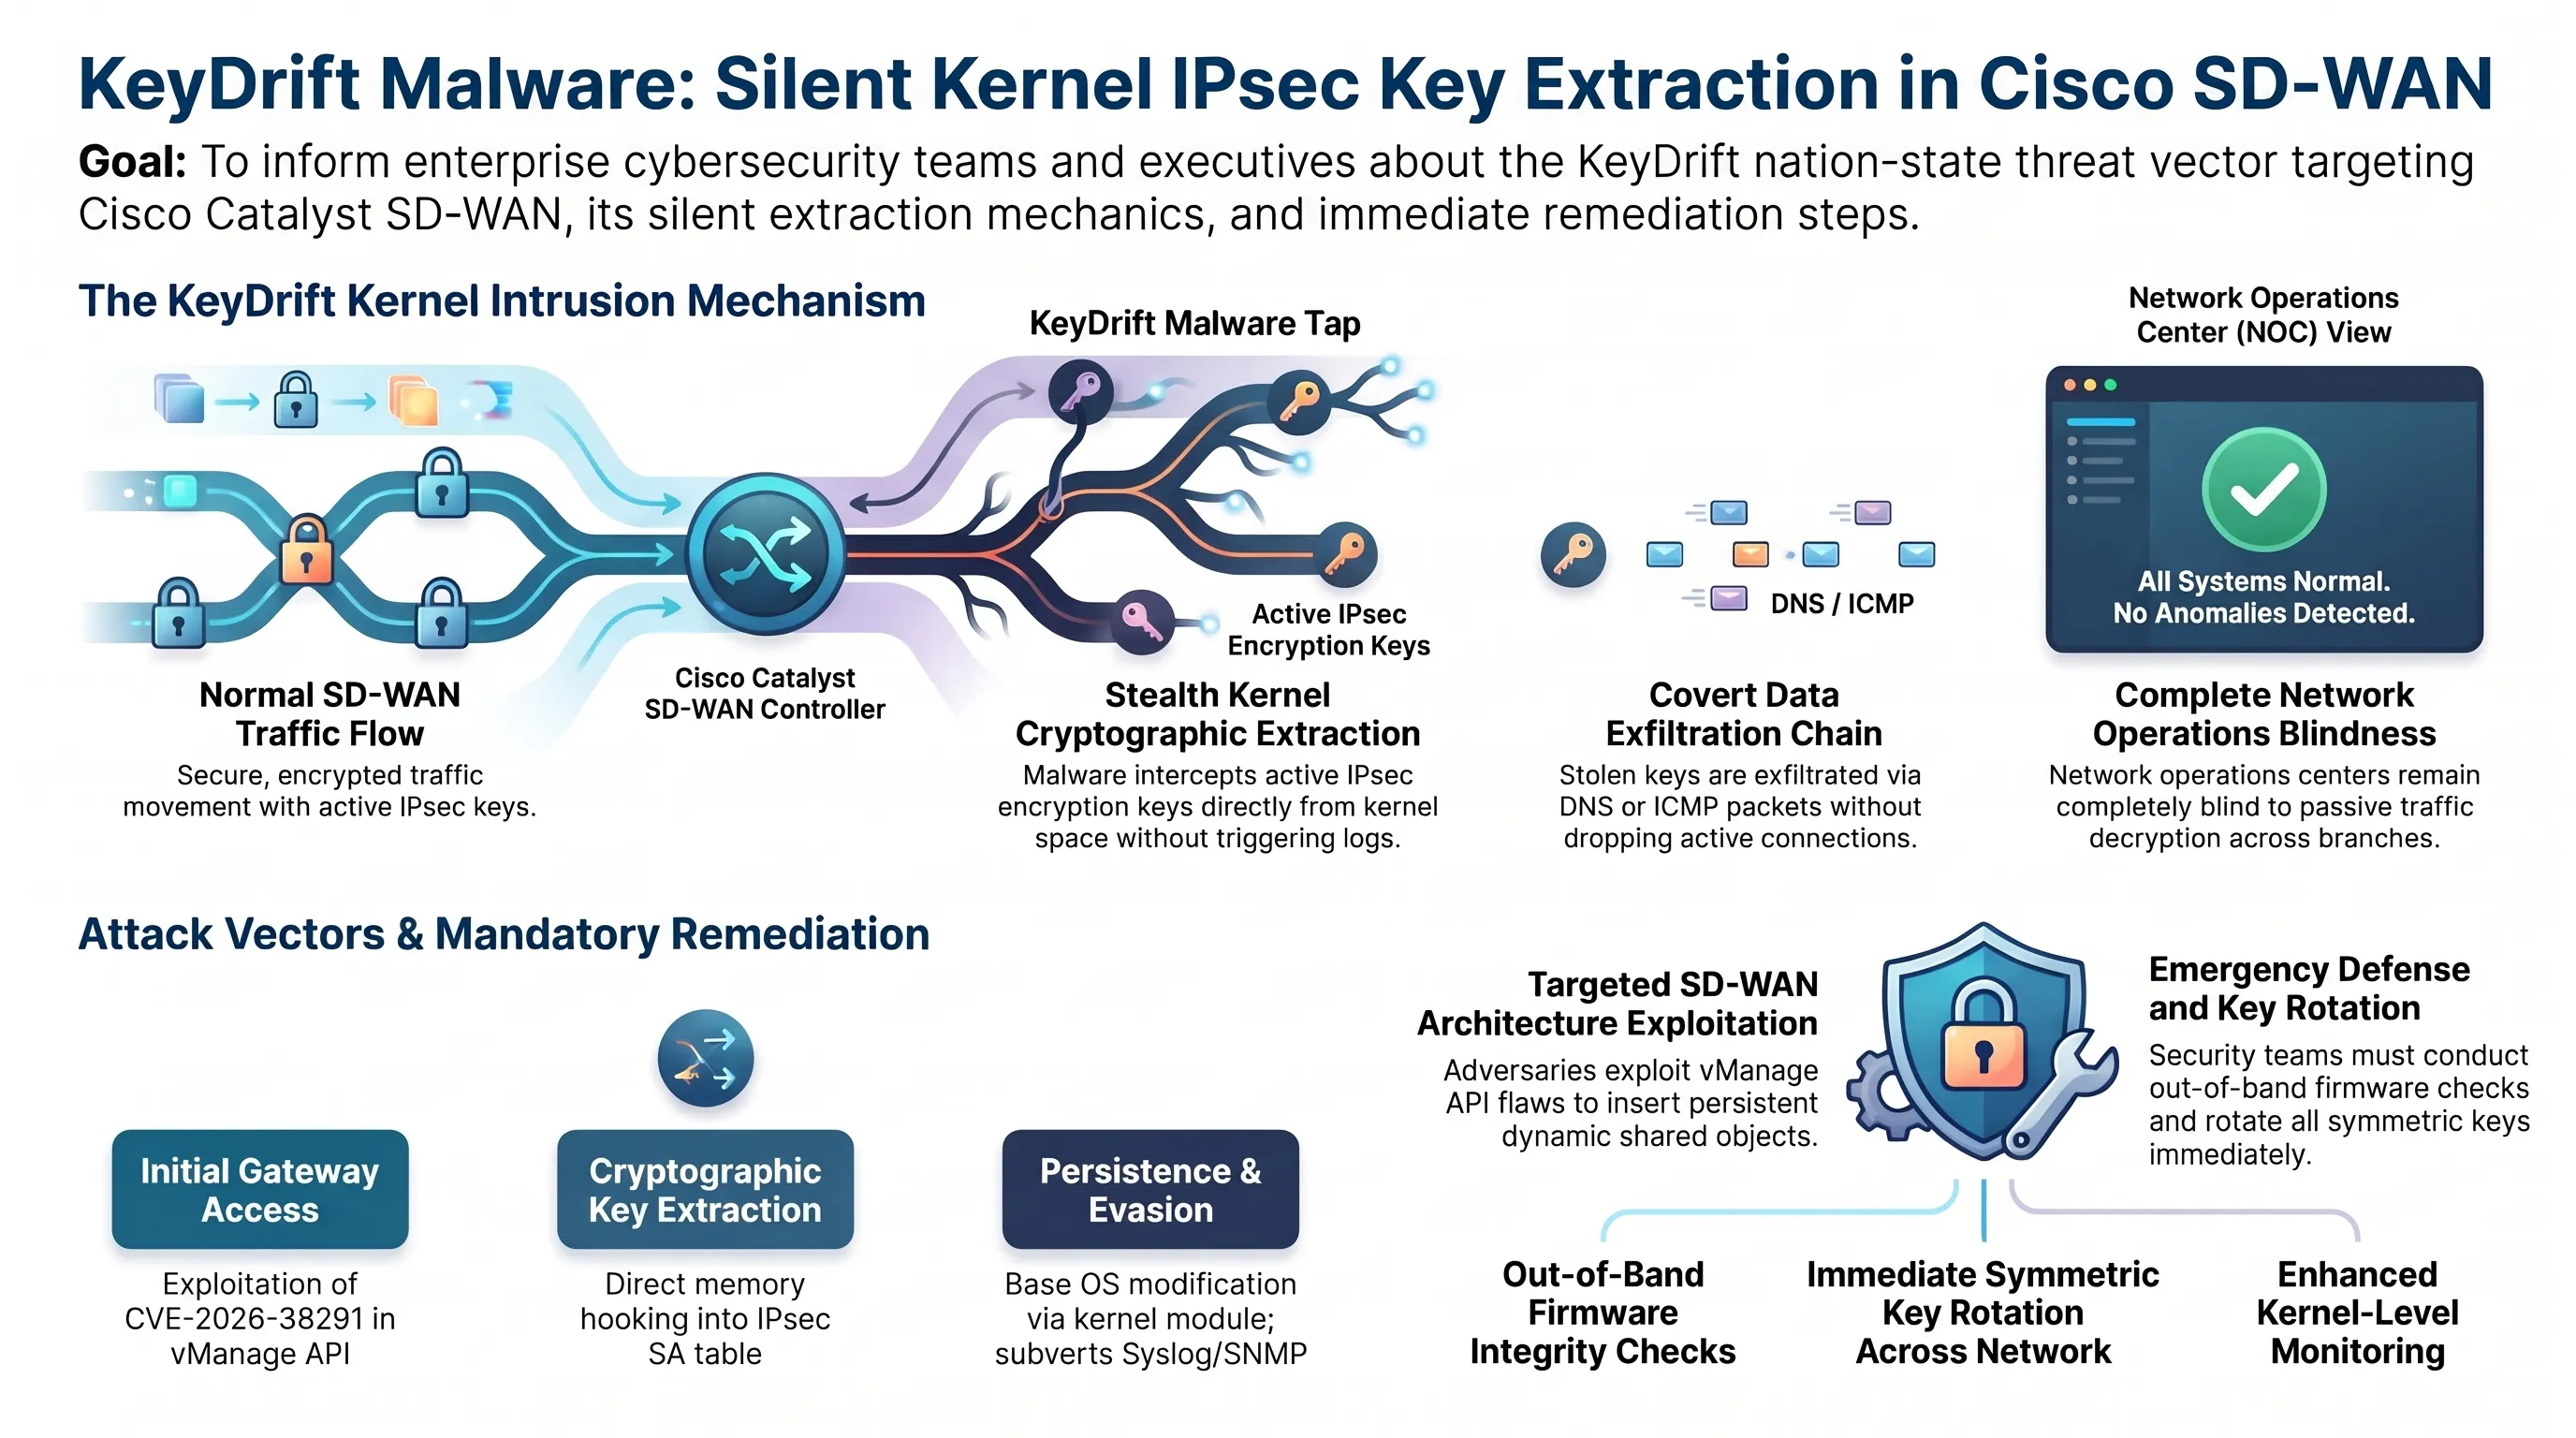
ممیزی تجهیزات زیرساختی سیسکو تایید میکند که امنیت بدون معماری زیروتراست در لایه سختافزار روترها، توهمی بیش نیست و سازمانها باید ممیزی گواهیهای ریشه را در اولویت اول قرار دهند.
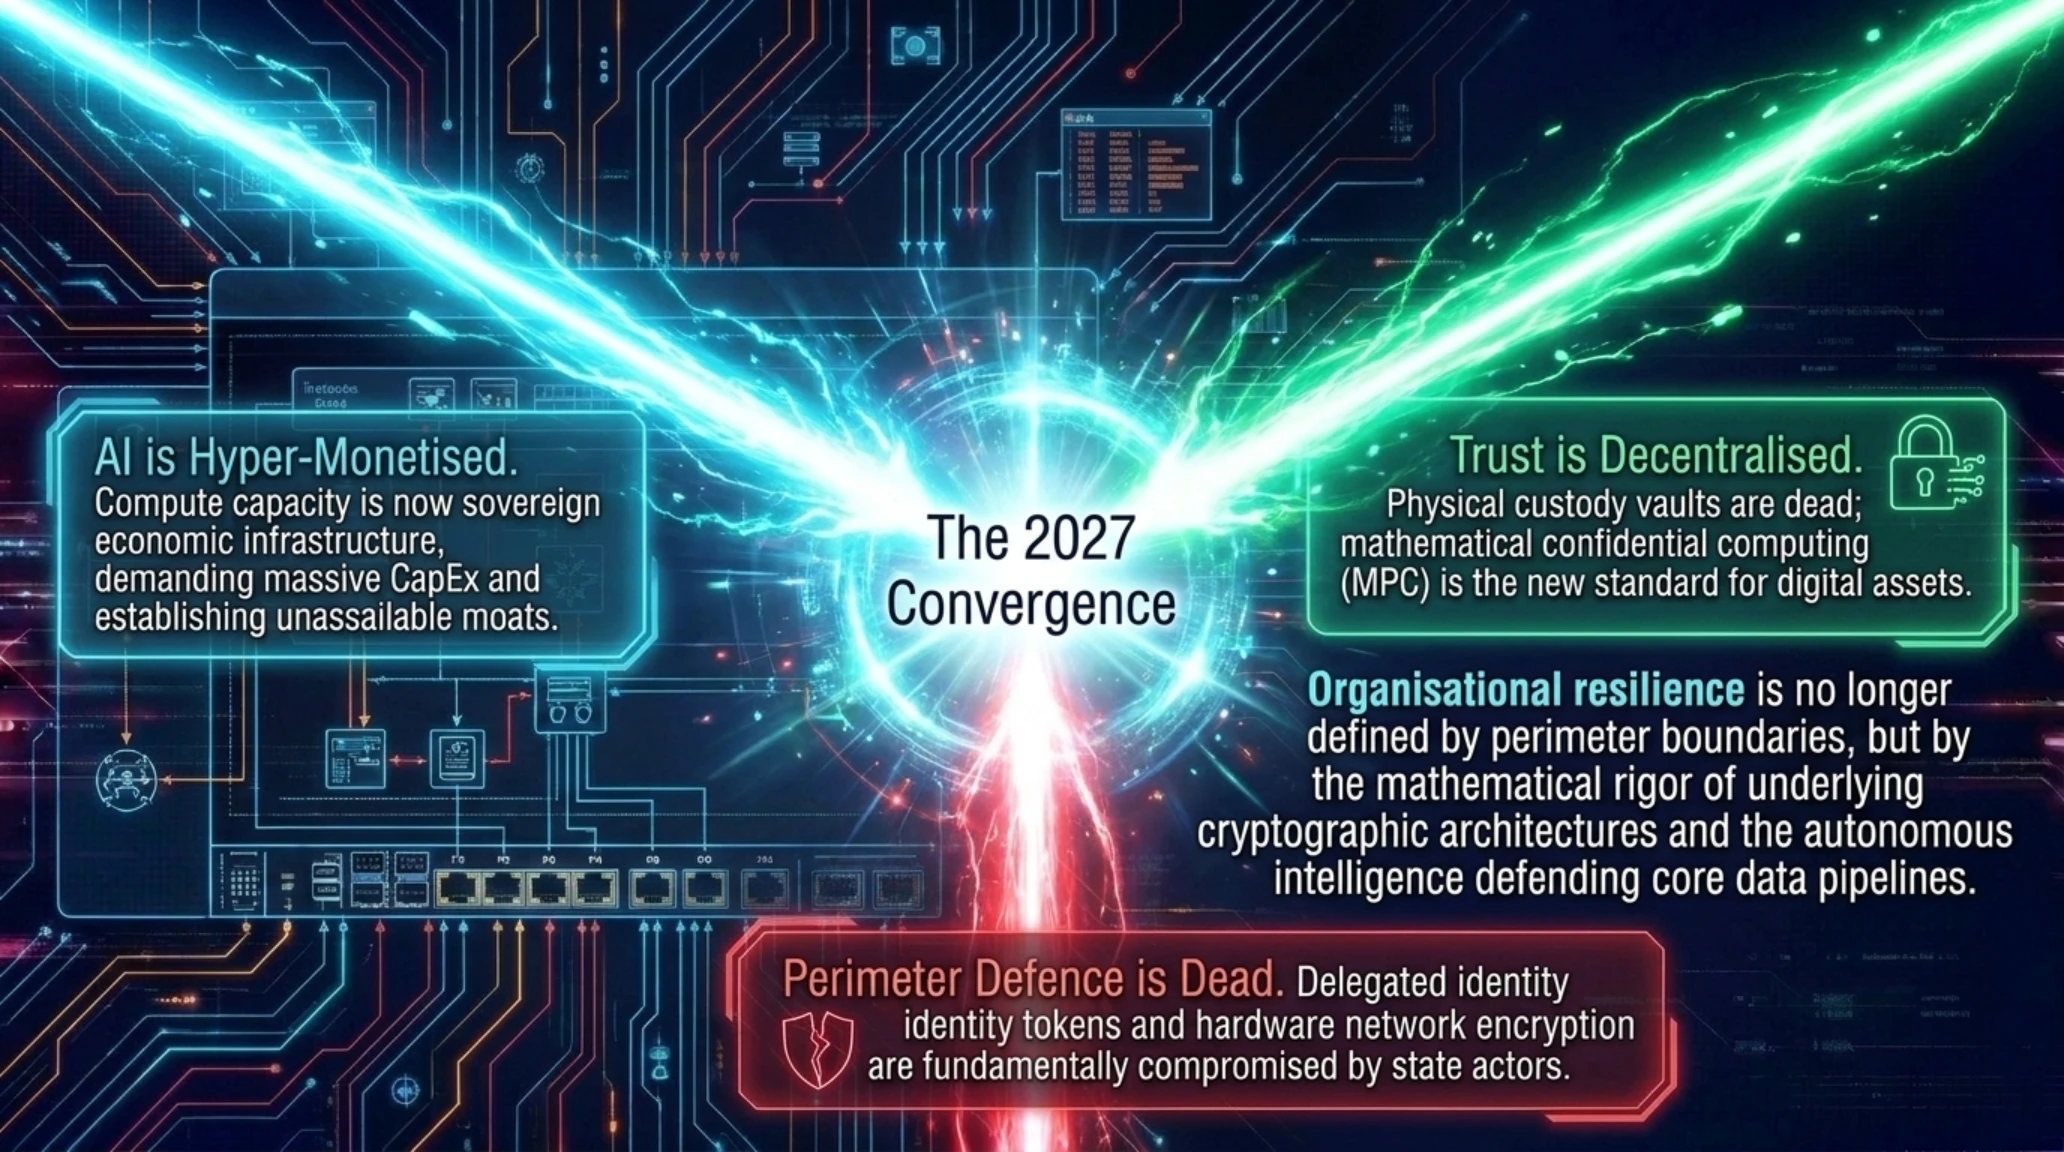
فرجام راهبردی تکین | همگرایی انحصار تجاری هوش مصنوعی، حفاظت از داراییهای غیرمتمرکز و پدافند زیرساختهای فدرال در پایان ۲۰۲۶
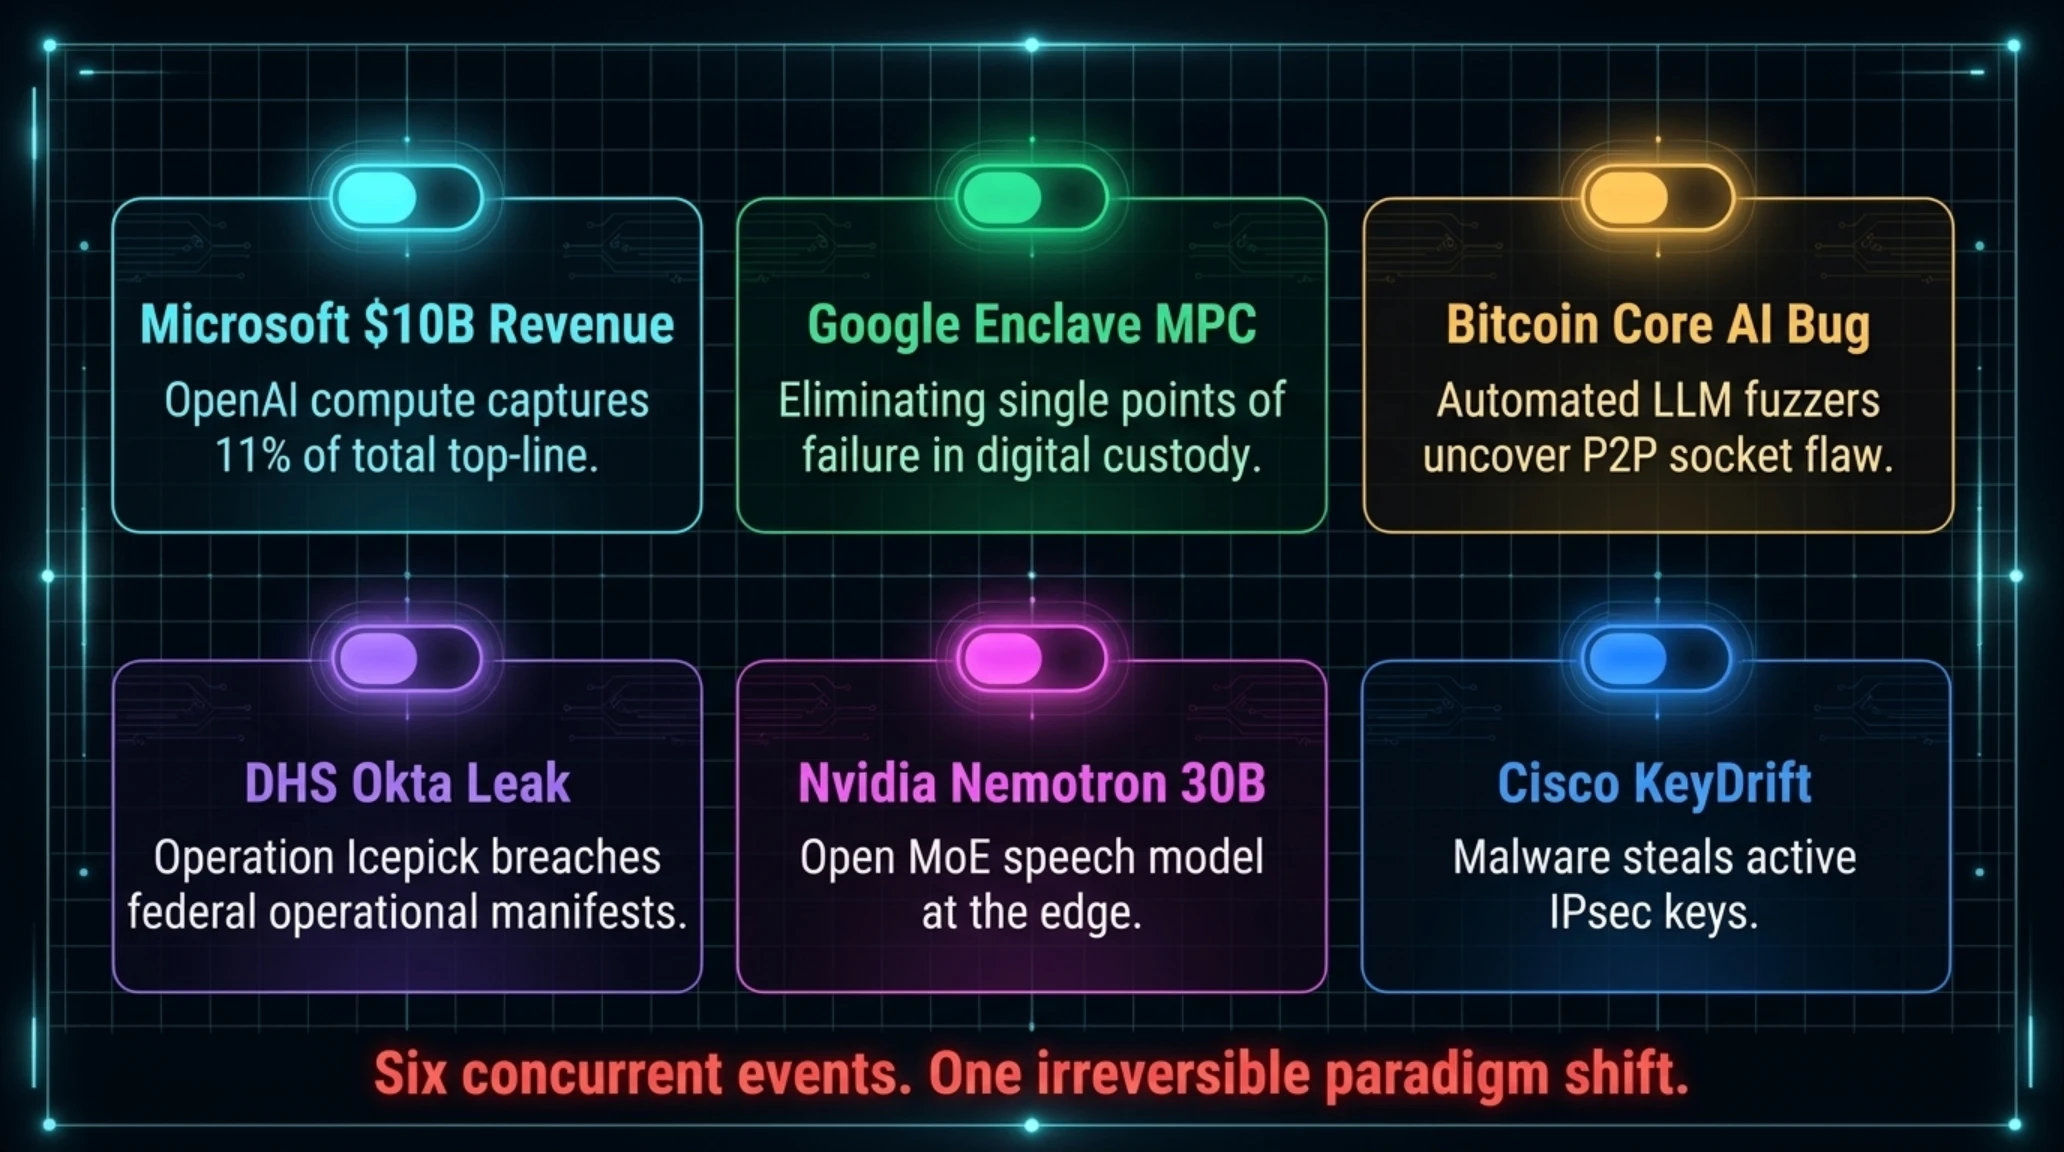
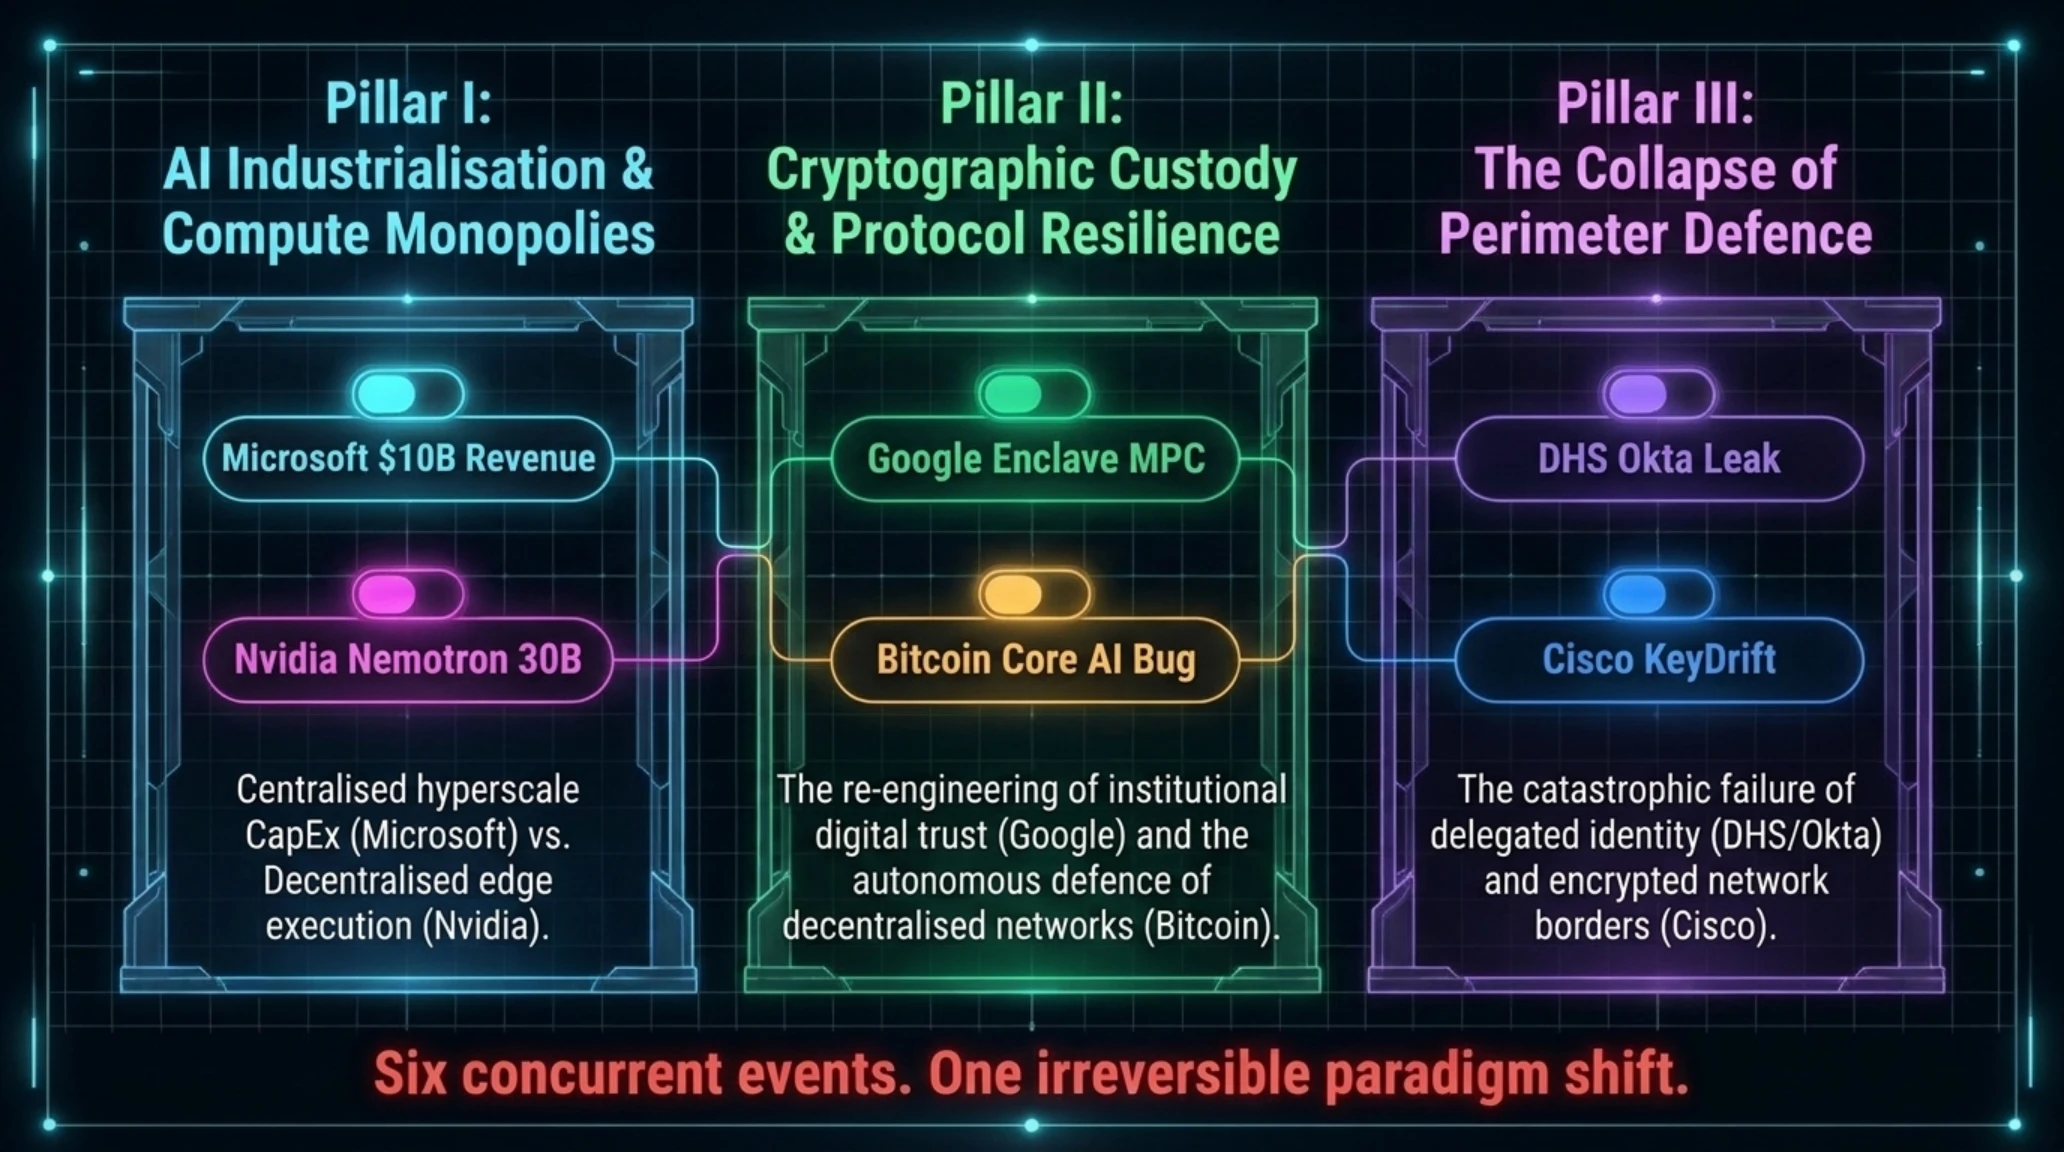
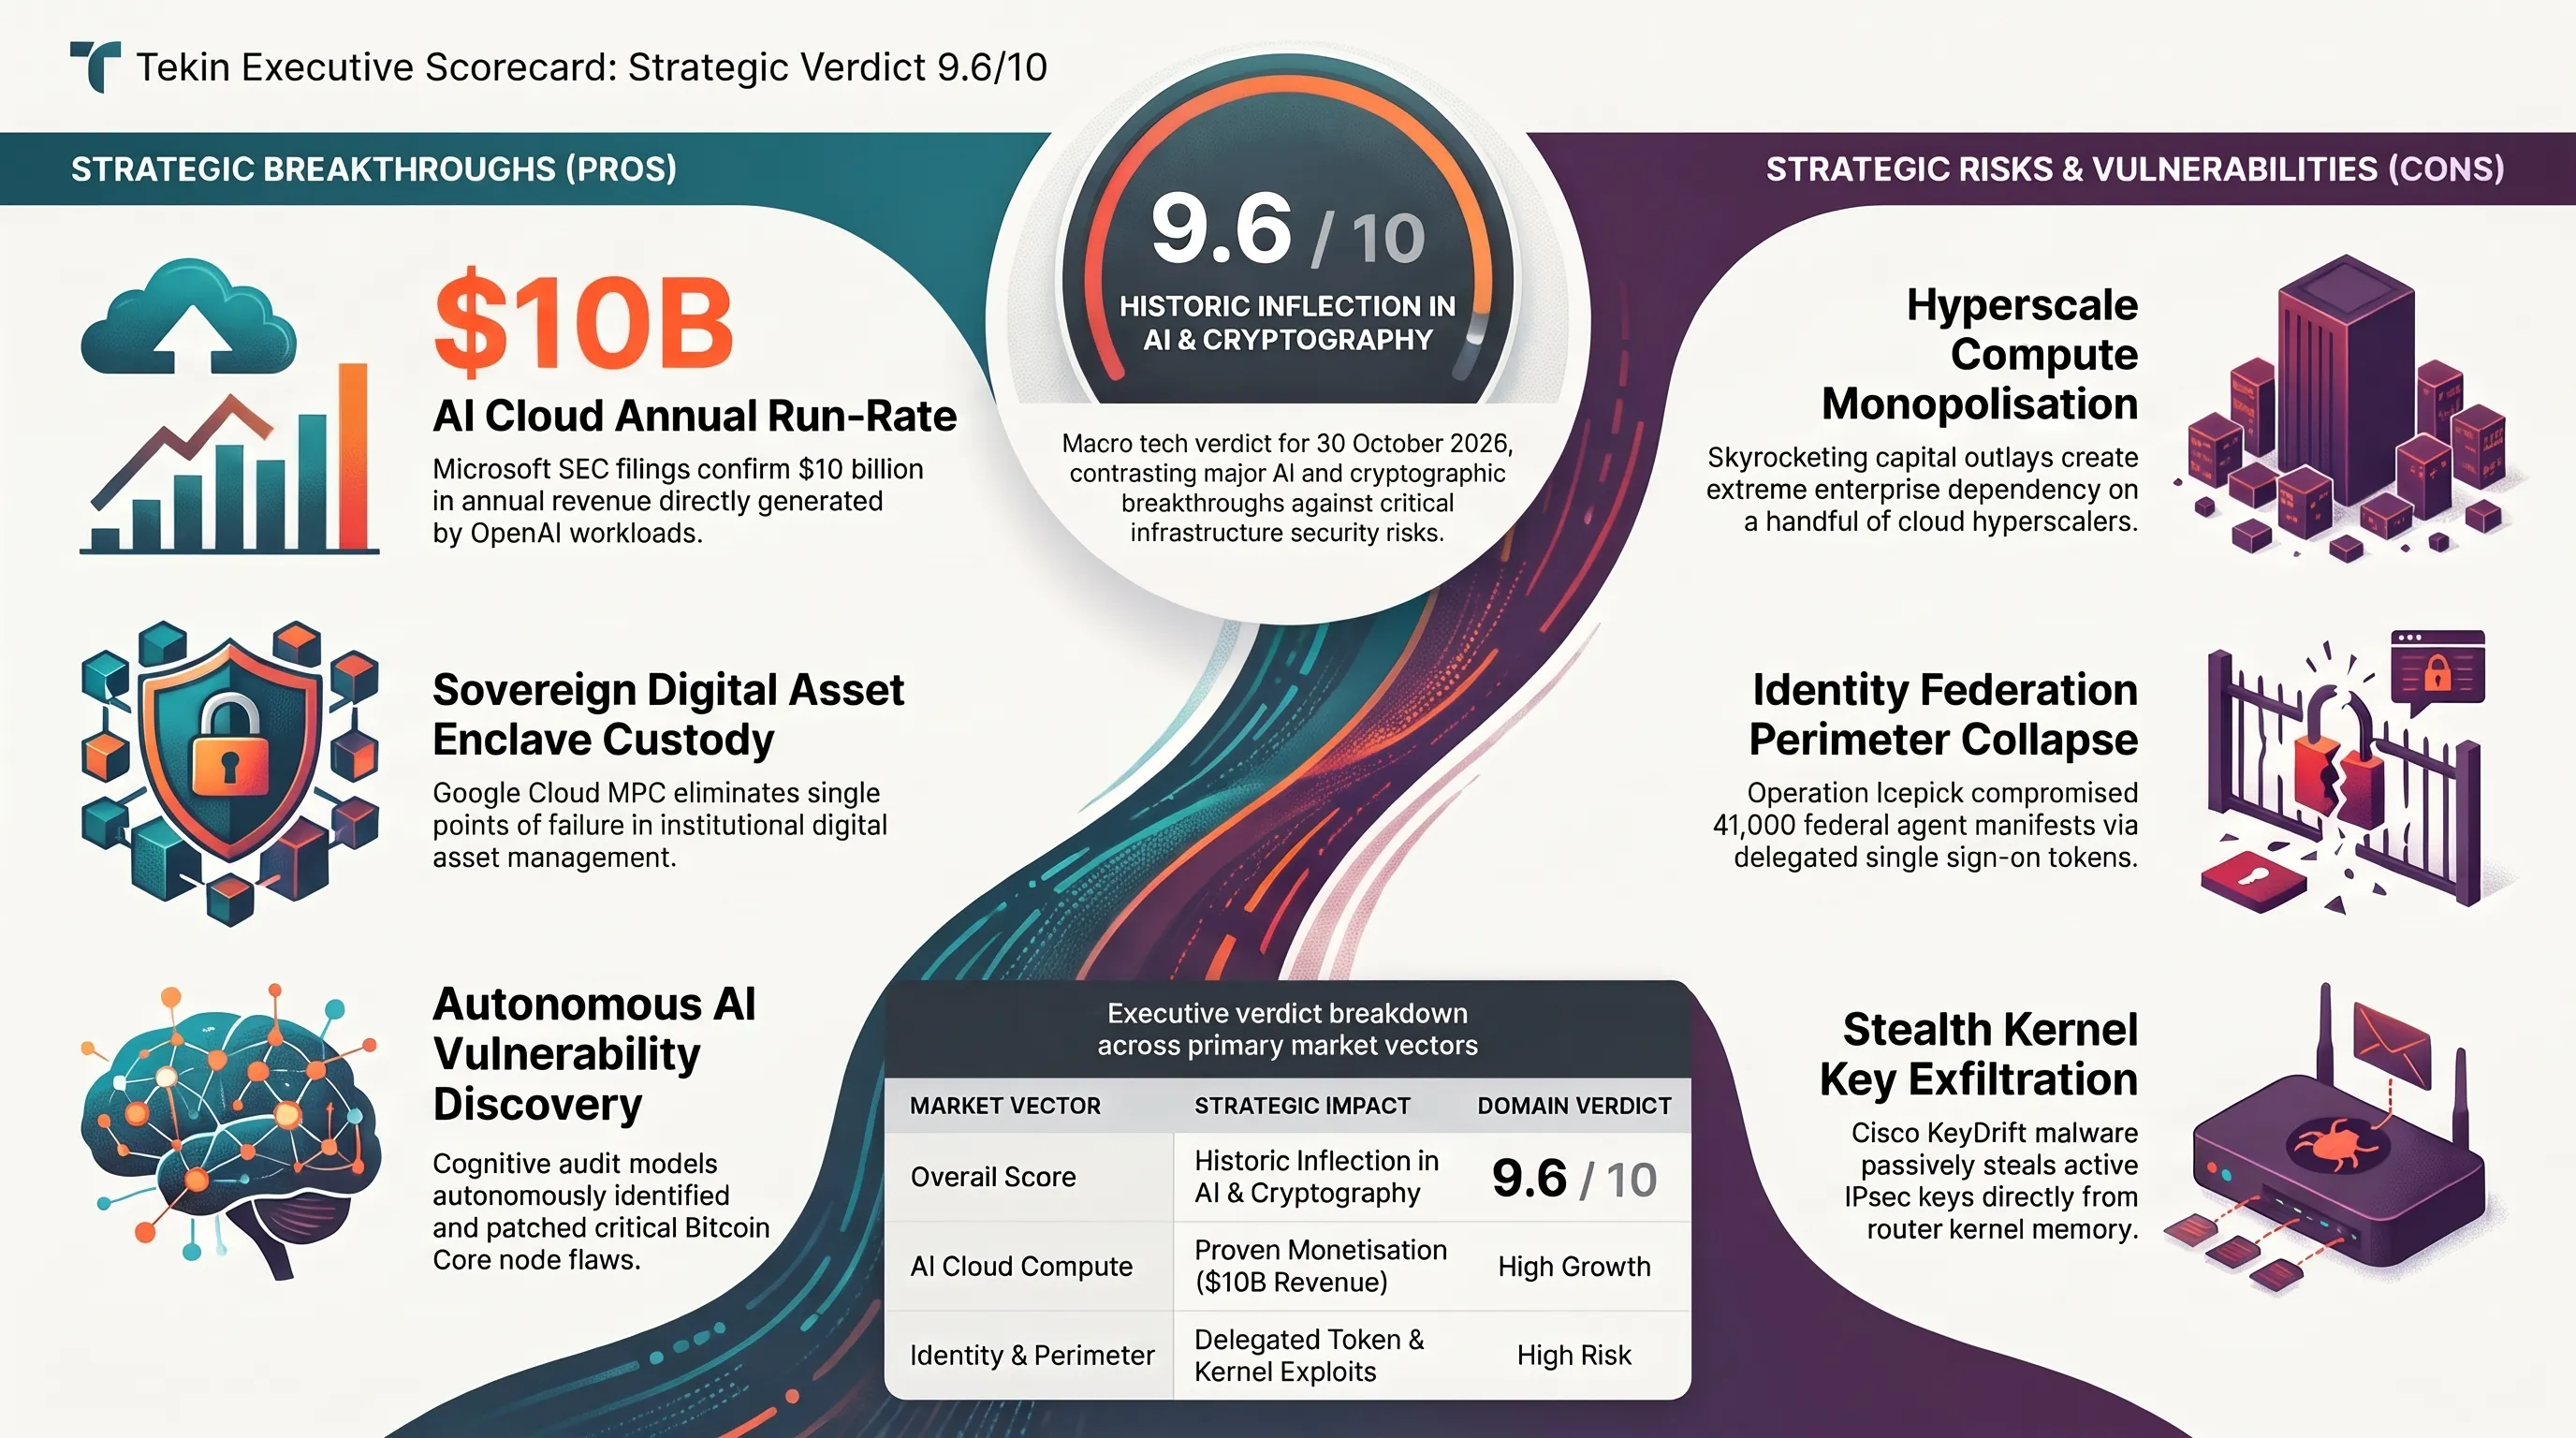
بررسی موشکافانه منظومه تحولات امروز نشان میدهد که سه خط سیر موازی در حال تقاطع با یکدیگر در نقشه راه دنیای فناوری هستند. در محور اول، اقتصاد هوش مصنوعی وارد مرحله بهرهبرداری مونوپولیستی شده است. رکورد درآمدی ۱۰ میلیارد دلاری مایکروسافت از OpenAI به وضوح اثبات میکند که دسترسی به دیتاسنترهای مقیاس مگاواتی، تراشههای تانسوری پیشرفته و برق ارزانقیمت، موانع ورود غیرقابل عبوری برای رقبا ایجاد کرده است. در این چشمانداز، شرکتهایی که نتوانند زیرساختهای ابری اختصاصی خود را تامین کنند، به ناچار به خراجگذاران فصلی ابرشرکتهای چندملیتی تبدیل خواهند شد.
در محور دوم، داراییهای دیجیتال و بلاکچینها که روزگاری به عنوان پناهگاهی مستقل از شرکتهای فناوری شناخته میشدند، اکنون برای بقای خود نیازمند چترهای حفاظتی همین غولهای فناوری هستند. معرفی سیستم Google Multi-Party Compute نشاندهنده هضم تدریجی اقتصاد خزانهداری رمزارزی توسط غولهای ابری است؛ جایی که بانکها و موسسات والاستریت ترجیح میدهند امنیت تریلیون دلاری داراییهای دیجیتال خود را به الگوریتمهای محاسبات محرمانه گوگل بسپارند تا ماژولهای سنتی محلی. همزمان، کشف آسیبپذیریهای گرههای بیتکوین کور توسط اسکنرهای زبانی اثبات کرد که کدنویسی متنباز بدون ممیزی مداوم با هوش مصنوعی در برابر نفوذهای ماشینمحور تاب نخواهد آورد.
در محور سوم، آسیبپذیریهای فاششده در وزارت امنیت داخلی آمریکا و تجهیزات مسیریابی سیسکو SD-WAN زنگ خطری جدی برای پدافند ملی دولتها به صدا درآورده است. زمانی که هویت ۴۱ هزار پرسنل عملیاتی فدرال از یک گیتوی احراز هویت شرکتی نشت میکند و کلیدهای رمزنگاری شبکه توسط بدافزار KeyDrift شنود میشود، مشخص میگردد که زنجیرههای تامین دیجیتال تا چه حد شکننده هستند. جهان در آستانه سال ۲۰۲۷، نیازمند بازطراحی همهجانبه امنیت بر پایه معماری زیروتراست، ریزپردازندههای مقاوم در برابر دستکاری و نظارت هوشمند بلادرنگ است.
- اثبات قطعی مدل اقتصادی و سودآوری صدها میلیارد دلاری زیرساختهای ابری هوش مصنوعی با رکورد ۱۰ میلیارد دلاری مایکروسافت.
- حذف کامل نقطه شکست منفرد در ذخیرهسازی خزانههای رمزارزی با پلتفرم نظامی Multi-Party Compute گوگل.
- شتابگیری چشمگیر در کشف و ترمیم باگهای نرمافزارهای بنیادین نظیر بیتکوین کور به کمک اسکنرهای هوشمند.
- دموکراتیزه شدن هوش مصنوعی صوت با عرضه مدل ۳۰ میلیارد پارامتری Nemotron 3.5 انویدیا و دیتاست آزاد Granary v2.
- تشدید انحصار پردازشی هوش مصنوعی در دستان چند ابرشرکت معدود کلود و افزایش وابستگی اکوسیستم تجاری به آنها.
- آسیبپذیری فاجعهبار گیتویهای هویتی نظیر Okta و به خطر افتادن امنیت جانی نیروهای عملیاتی دولتی.
- افزایش پیچیدگی حملات دولتی به تجهیزات زیرساخت نظیر روترهای سیسکو با بدافزارهای شنود پایدار کلیدها.
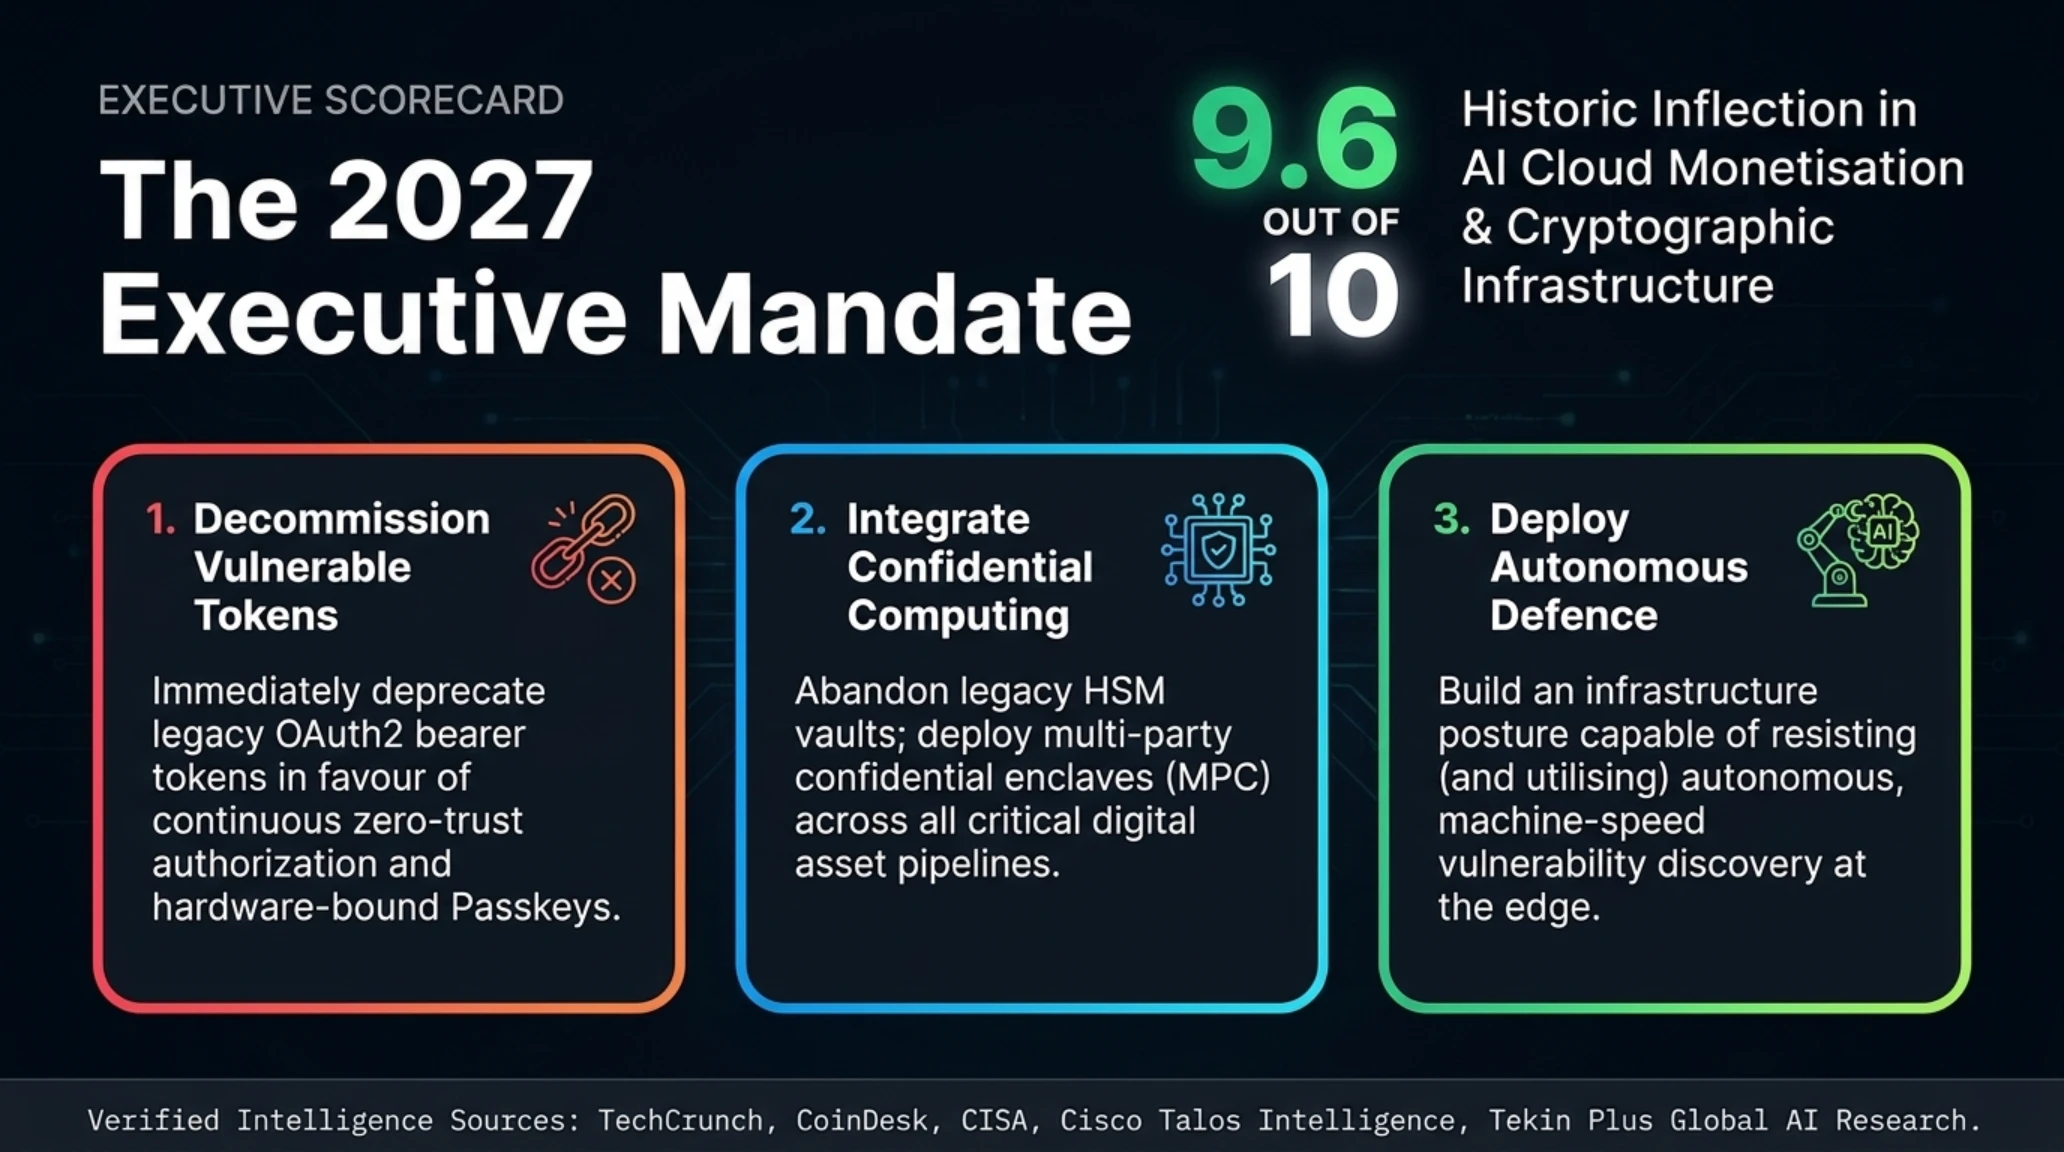
توازن قدرت در دنیای فناوری و اقتصاد دیجیتال طی سال ۲۰۲۶ با شتابی بیسابقه به نفع شرکتهایی در حال تغییر است که زنجیره ارزش هوش مصنوعی، مراکز داده پیشرفته و معماریهای رمزنگاری اختصاصی را به صورت عمودی یکپارچه کردهاند. این جهش تاریخی نشان میدهد که چگونه امنیت سایبری دیگر یک لایه حفاظتی مستقل نیست، بلکه به عنوان پیشنیاز قطعی برای بقای مدلهای تجاری مبتنی بر کلود و شبکههای توزیعشده بانکی تعریف میشود.
برای مدیران ارشد فناوری، معماران سیستمهای ابری و سرمایهگذاران بینالمللی، پیام رویدادهای امروز شفاف است: استقرار پروتکلهای تایید هویت چندمرحلهای، مهاجرت به راهکارهای پردازش محرمانه چندطرفه و حسابرسی دائمی کدهای زیربنایی با اسکنرهای هوشمند، سه ستون غیرقابل مذاکره برای ورود مقتدرانه به سال ۲۰۲۷ هستند.
حکم نهایی تحریریه و فهرست منابع رسمی
انقلاب درآمدهای ابری هوش مصنوعی و نبرد بر سر کلیدهای رمزنگاری
رویدادهای ۳۰ اکتبر ۲۰۲۶ ثابت کردند که همگرایی میان هوش مصنوعی مرزی و امنیت ابری وارد فاز تجاری کامل شده و حاکمیت دادهها در جهان نیازمند استقرار سامانههای خودمختار پدافند است.
- تککرانچ (TechCrunch): پوشش اختصاصی درآمد ۱۰ میلیارد دلاری مایکروسافت از OpenAI و مدل صوتی انویدیا
- کویندسک (CoinDesk): گزارش رونمایی از Google MPC و افشای باگ نودهای بیتکوین کور
- دی ورج (The Verge): کالبدشکافی نشت اطلاعات ۴۱ هزار پرسنل وزارت امنیت داخلی آمریکا در پرونده Icepick
- د هکر نیوز (The Hacker News): تحلیل فنی بدافزار KeyDrift و آسیبپذیری روترهای سیسکو Catalyst SD-WAN
- گیکوایر (GeekWire): بررسی اسناد حسابرسی فرم 10-Q مایکروسافت و درآمدهای پردازش هوش مصنوعی
- بیتکوین مگزین (Bitcoin Magazine): ارزیابی معماری محاسبات محرمانه و ورود آلفابت به بازار حفاظت از داراییهای نهادی
- سیسکو تالوس (Cisco Talos Intelligence): بولتن امنیتی اضطراری مهار بدافزار KeyDrift در کنترلرهای شبکه سازمانی
پرسشهای متداول و تحلیلهای فنی
درآمد ۱۰ میلیارد دلاری مایکروسافت از OpenAI دقیقاً شامل چه بخشهایی است؟
این درآمد ناشی از ترکیب مصرف محاسباتی عظیم کلاسترهای ابری Azure AI توسط مدلهای مختلف OpenAI، سهم مایکروسافت از تقسیم درآمدهای تجاری حقاشتراکهای ChatGPT سازمانی و فروش APIهای اختصاصی در محیط ردموند است.
فناوری Google Multi-Party Compute چگونه مانع از سرقت کلیدهای رمزارزی میشود؟
این سیستم کلید خصوصی را به چند قطعه ریاضی مستقل تقسیم کرده و در سرورهای ابری ایزوله و تجهیزات داخلی بانک توزیع میکند؛ به طوری که کلید هرگز در هیچ حافظهای به طور کامل مونتاژ نمیشود و تراکنشها با اثبات دانش صفر امضا میگردند.
آسیبپذیری نودهای بیتکوین کور کشفشده توسط هوش مصنوعی چه سیستمهایی را تهدید میکرد؟
این باگ نودهای فعال روی سیستمعاملهای ویندوز، macOS و BSD را هدف قرار داده بود که به دلیل مدیریت غیراستاندارد سوکتهای TCP در رم با ارسال بستههای مخرب دچار کرش میشدند، اما سرورهای لینوکسی از آن مصون بودند.
رخنه به وزارت امنیت داخلی آمریکا (DHS) چگونه رخ داد و چه اطلاعاتی فاش شد؟
هکرها با سوءاستفاده از گیتوی احراز هویت یکپارچه Okta و سرقت نشستهای فعال، مشخصات شغلی، شمارههای همراه و دسترسیهای محرمانه بیش از ۴۱ هزار پرسنل ادارات CBP، ICE و CISA را در آرشیوی به نام Icepick منتشر کردند.
معماری مدل صوتی Nemotron 3.5 Transcribe انویدیا چه برتری نسبت به مدلهای قبلی دارد؟
این مدل از معماری ۳۰ میلیارد پارامتری مخلوط کارشناسان (MoE) بهره میبرد که در هر گام تنها ۴ میلیارد پارامتر آن فعال است و ضمن رونویسی ۴۰ زبان و ترجمه ۳۱ زبان، تفکیک گویندگان را با مصرف رم بسیار پایین انجام میدهد.
بدافزار KeyDrift چگونه تجهیزات روتر سیسکو SD-WAN را آلوده کرده است؟
KeyDrift با نفوذ به لایههای کنترلی vSmart و vManage از طریق رخنههای احراز هویت، کلیدهای IPsec تبادل ترافیک میان دفاتر سازمانی را سرقت کرده و امکان شنود نامحسوس کل ارتباطات کپسولهشده را فراهم میسازد.
گالری تصاویر تکمیلی: تکین مورنینگ ۳۰ اکتبر: درآمد ۱۰B$ مایکروسافت، حضانت گوگل و نشت DHS