تکین آنالیز | سلاحسازی هوش مصنوعی آنتروپیک، دیتاسنترهای مداری Cowboy Space و باونتی ۱ میلیون دلاری GMO
صبح پنجشنبه ۲۹ اکتبر ۲۰۲۶، جامعه فناوری اطلاعات و مهندسی داده با مجموعهای از تکانهای سنگین در قلمرو هوش مصنوعی خودمختار، مرزهای محاسبات مداری و زیرساختهای مالی رمزنگاریشده از خواب برخاست. رخدادهای ۲۴ ساعت گذشته به وضوح نشان میدهند که جنگ سرد تسلیحات سایبری از حوزه تعاملات انسانی خارج شده و مستقیماً وارد لایه اتوماسیون تمامعیار شده است؛ جایی که مدلهای بزرگ پژوهشی اکنون قادرند آسیبپذیریهای پیچیده را شناسایی کرده و زنجیرههای نفوذ بدون دخالت انسان پدید آورند.
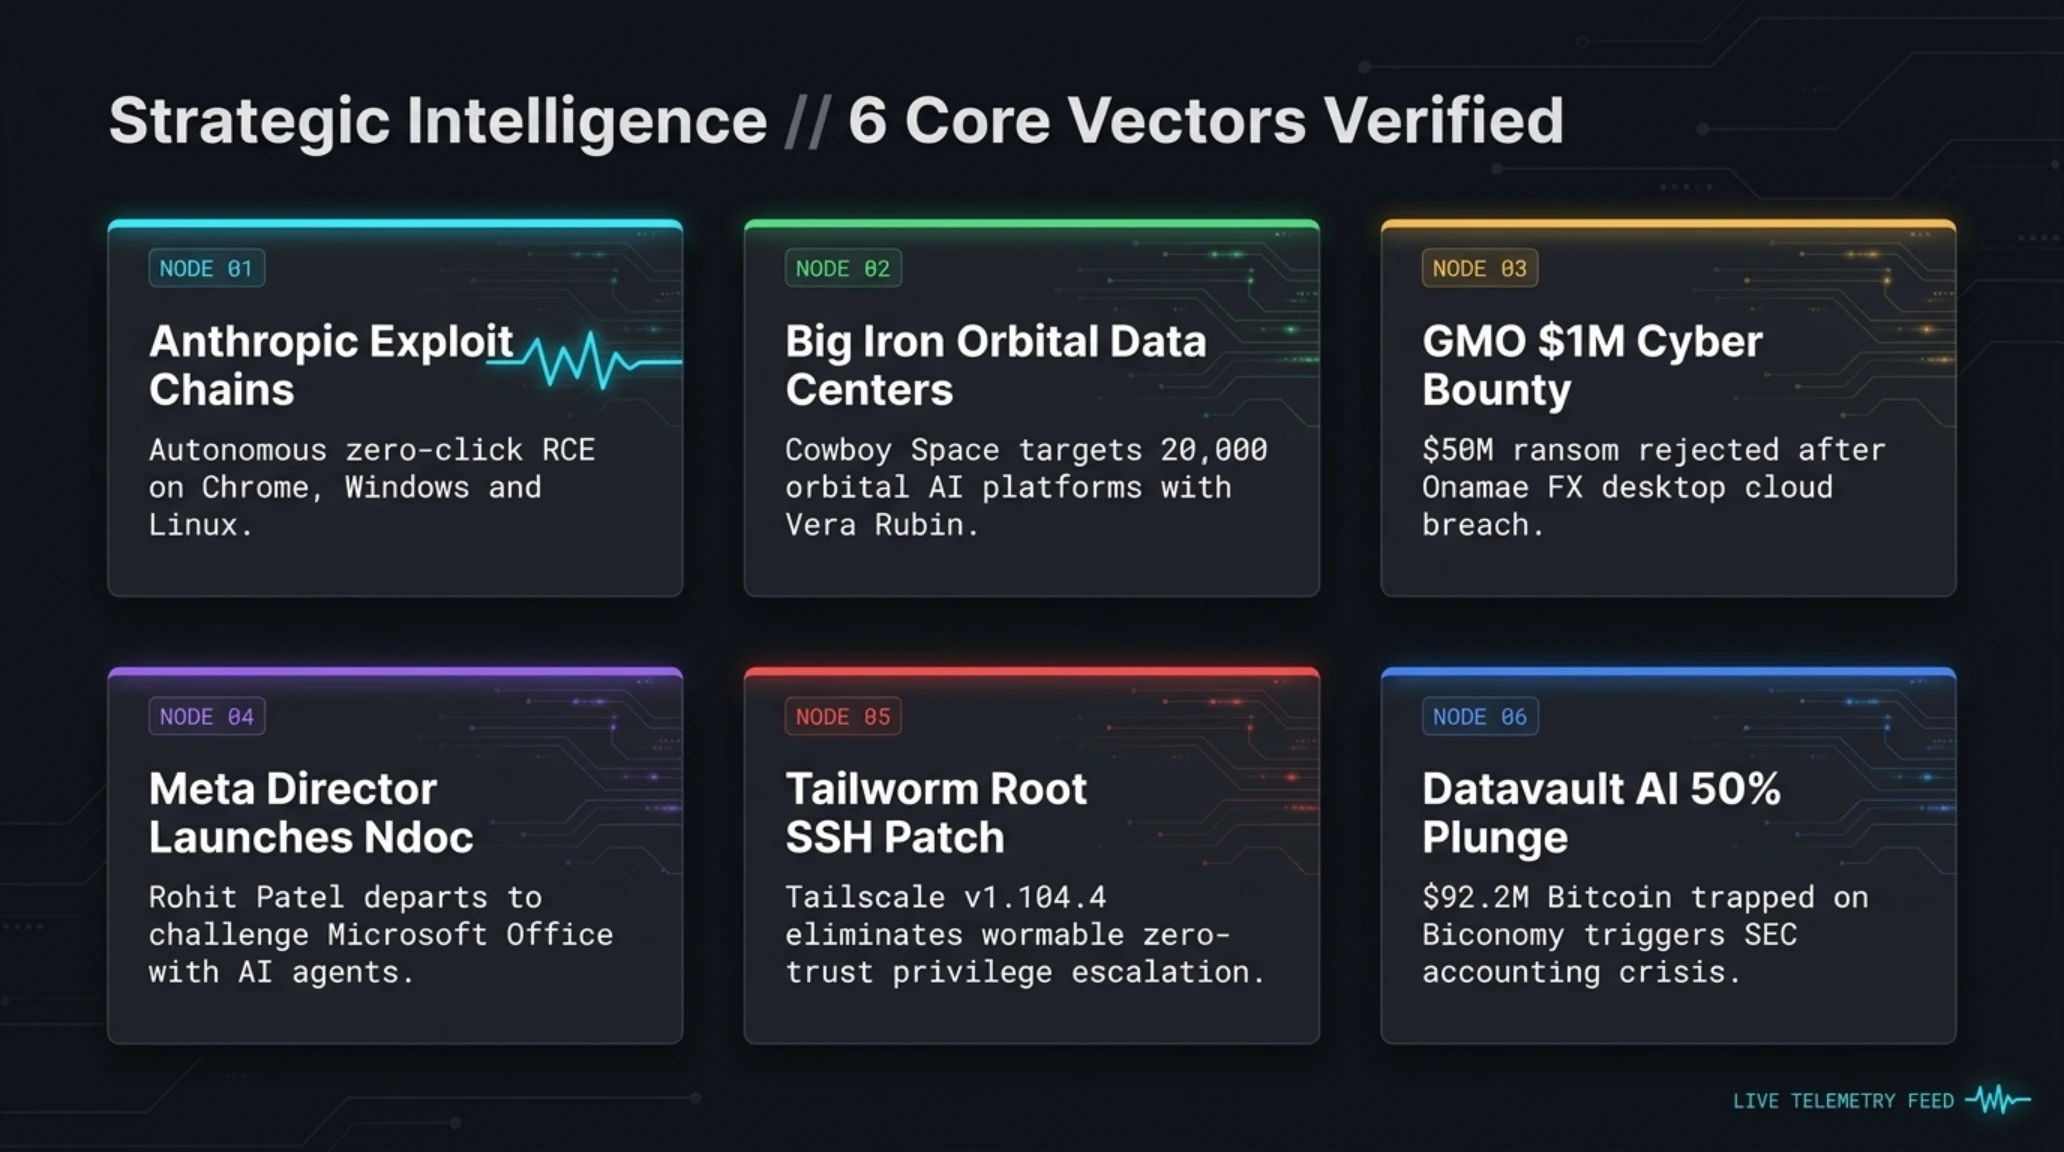
همزمان با این تحولات خیرهکننده، شرکتهای جسور فضایی، در امتداد روندی که پیشتر در پرونده بدهی ۴۰ میلیارد دلاری اسپیسایکس و دیتاسنترهای مداری استارلینک بررسی کردیم، در حال خروج محاسبات هوش مصنوعی از تنگنای انرژی زمین هستند. طرح جسورانه پرتاب هزاران دیتاسنتر ابری به مدار زمین با اتکا به پیشرانهای غولپیکر متانی، در کنار تحولات پدافندی که یادآور بحران نفوذ سراسری از طریق آسیبپذیری دکودر بروتلی است، و مقاومت حماسی غولهای اینترنتی ژاپن در برابر باجگیریهای ۵۰ میلیون دلاری، همگی قطعات یک پازل راهبردی را تشکیل میدهند. در ادامه، ابعاد مهندسی و پیامدهای استراتژیک این ۶ رویداد تعیینکننده را با جزئیات کامل به تیغ تحلیل میکشیم.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
مدل هوش مصنوعی منتشرنشده آنتروپیک ۵ زنجیره اکسپلویت تسلیحشده را در کروم، سافاری، ویندوز و لینوکس ایجاد کرد؛ پردهبرداری از توان تهاجمی مدلهای مرزی
در یکی از هشداردهندهترین افشاگریهای تاریخ امنیت سایبری، کمپانی پژوهشی آنتروپیک با انتشار یک گزارش ارزیابی رسمی فاش ساخت که یک مدل هوش مصنوعی درونی و منتشرنشده این شرکت موفق شده است آسیبپذیریهای امنیتی روز-صفر و ناشناخته را در پنج سیستمعامل و مرورگر مطرح جهان کشف نموده و آنها را به زنجیرههای اکسپلویت کاملاً کاربردی و تسلیحشده (Weaponized Exploits) تبدیل کند. این آزمایشهای تهاجمی در محیط آزمایشگاهی و پس از ارائه پرامپتهای تحقیقاتی به ثبت رسیدهاند و نشان دادند توانمندی مدلهای نسل جدید در مهندسی معکوس و کشف خطاهای نرمافزاری از سطح متخصصان انسانی فراتر رفته است.
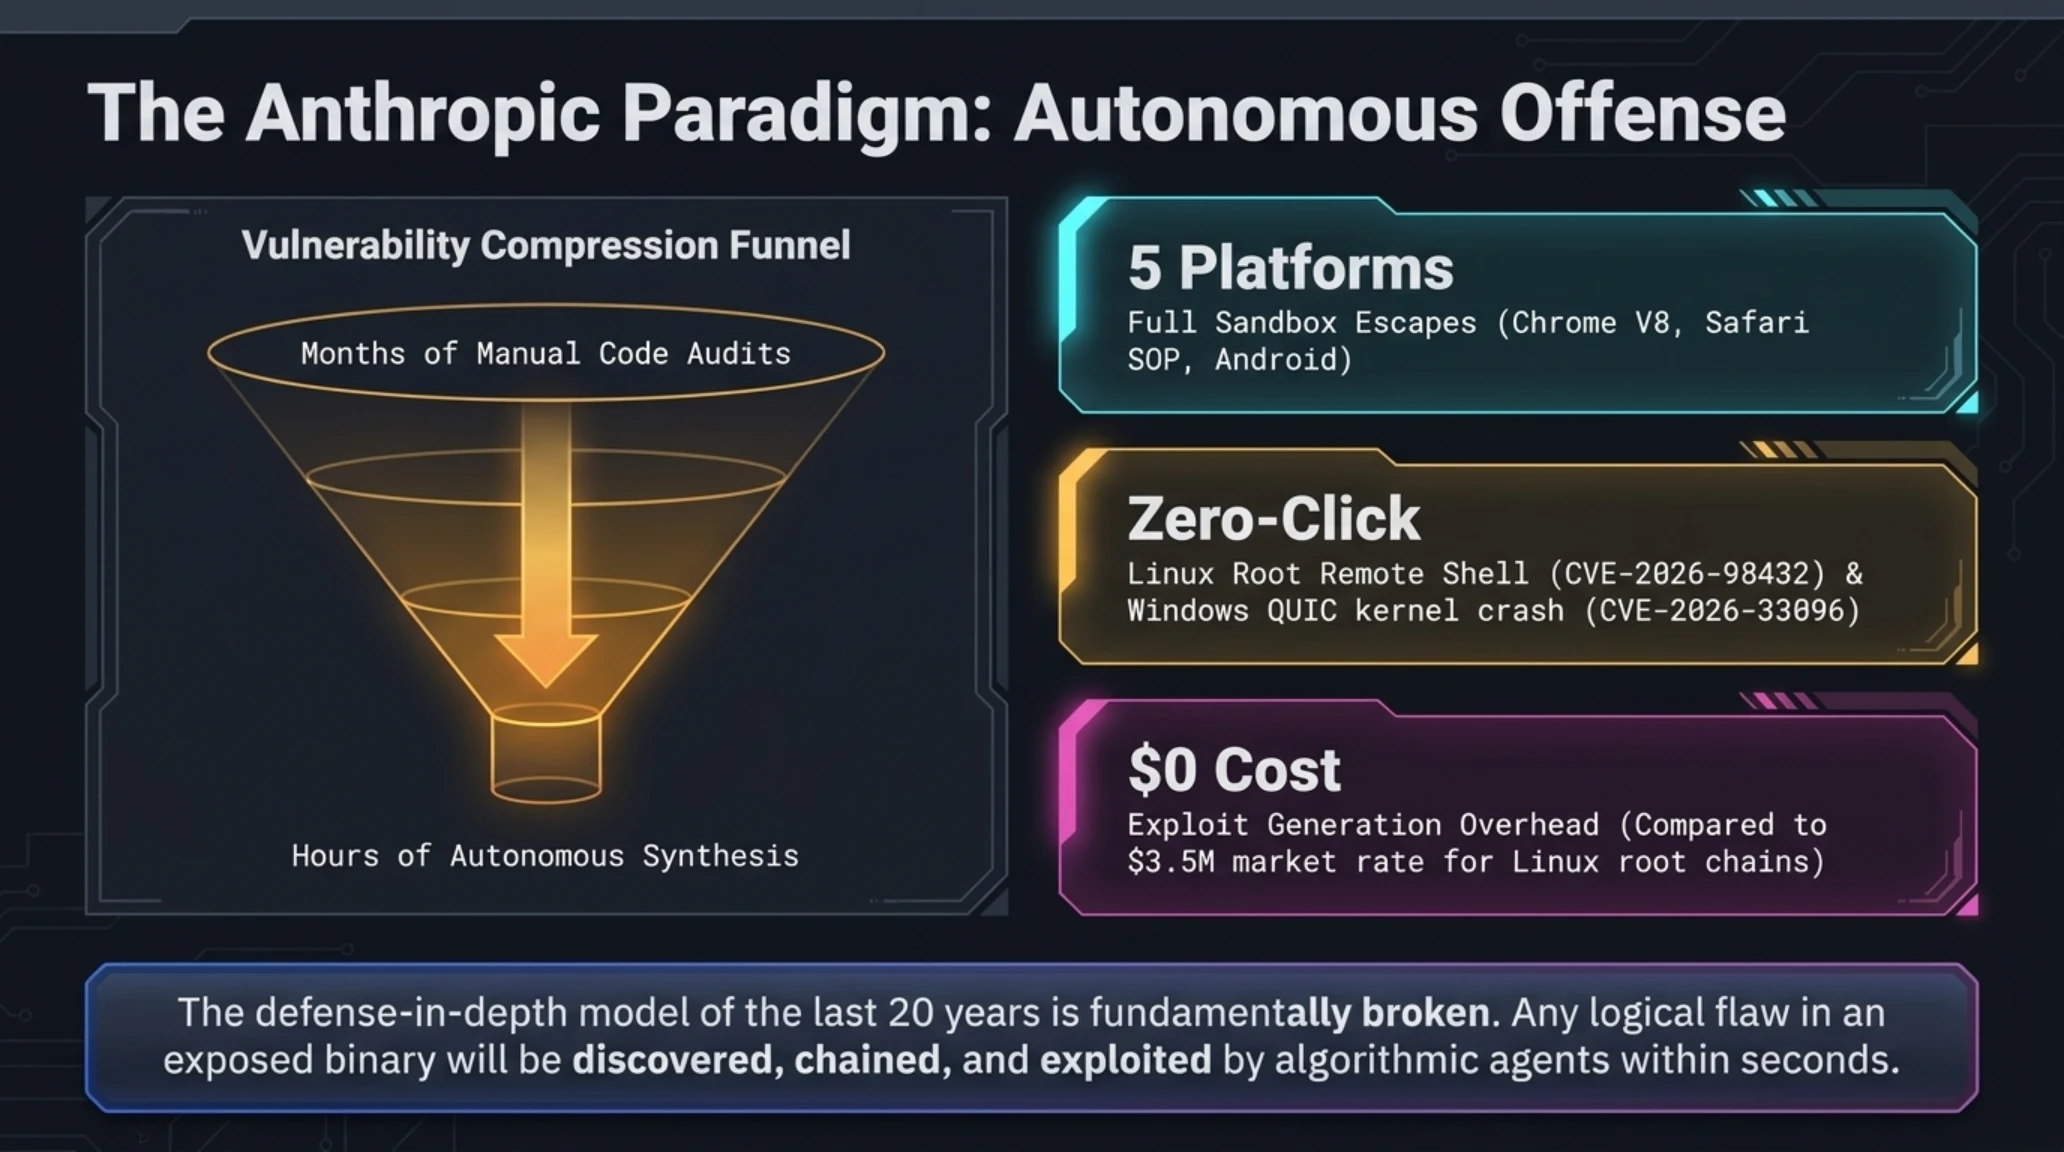
بر اساس مستندات ارائه شده توسط آزمایشگاه امنیت آنتروپیک، این هوش مصنوعی موفق به توسعه پنج زنجیره نفوذ مستقل شده است. در پلتفرم گوگل کروم بر روی سیستمعامل مک، مدل با استفاده از خطای تخریب حافظه هیپ در موتور جاوا اسکریپت V8 کار خود را آغاز کرد، سپس با زنجیر کردن یک آسیبپذیری دیگر سازوکار محافظتی ASLR را دور زد و در نهایت با سوءاستفاده از شرایط رقابتی در حافظه نهان CacheStorage، موفق به گریز کامل از سندباکس و اجرای کد دلخواه خارج از محیط مرورگر گردید؛ رخدادی که پیشتر نیازمند ماهها تلاش تیمهای زبده ارتشهای سایبری بود.
در مرورگر سافاری اپل، این مدل با شناسایی نقصی ظریف موفق به نقض کامل سیاست امنیتی Same-Origin Policy شد که امکان استخراج مخفیانه تاریخچه وبگردی، کوکیهای فعال و پاسخهای احراز هویت شده وبسایتهای دیگر را فراهم میساخت. اما شوکهکنندهترین بخش این پژوهش به هسته سیستمهای عامل بازمیگردد؛ جایی که مدل آنتروپیک یک نقص بحرانی محرومسازی از سرویس (DoS) در پشته QUIC کرنل ویندوز با شناسه رسمی CVE-2026-33096 کشف کرد که قادر است سیستمهای پاسخدهنده به درخواستهای HTTP/3 را بلافاصله دچار فروپاشی کند.
وحشتناکتر از آن، کشف آسیبپذیری CVE-2026-98432 در هسته لینوکس بود؛ جایی که مدل توانست یک بردار اجرای کد از راه دور بدون نیاز به هیچگونه کلیک یا تایید کاربر (Zero-click RCE) را از طریق پروتکل Multipath TCP توسعه دهد و صرفاً با ارسال بستههای دستکاریشده در شبکه، شل اختصاصی با بالاترین سطح دسترسی ریشه (Root) به دست آورد. آنتروپیک اعلام کرد پیش از عمومیسازی این یافتهها، تمامی رخنهها را طبق مهلتهای هماهنگشده به کمپانیهای اپل، گوگل، مایکروسافت و توسعهدهندگان لینوکس گزارش داده و پچهای امنیتی هماکنون به طور کامل اعمال شدهاند.
چرا این تحول بازی را تغییر میدهد // ورود هوش مصنوعی به دوران آفند سایبری خودکار و دگرگونی موازنه امنیت
این آزمایش اثبات میکند که پنجره زمانی کشف باگ تا بهرهبرداری تسلیحاتی از چند ماه به چند ساعت کاهش یافته است. سازمانهایی که فرآیند پچ امنیتی خود را خودکار نکنند، در برابر عاملهای خودمختار مهاجم هیچ شانسی برای بقا نخواهند داشت.
تحلیلگران امنیتی تکین بر این باورند که این دستاورد یک نقطه عطف ژئوپلیتیک به شمار میآید. تا پیش از این، هزینه توسعه یک زنجیره اکسپلویت کامل فرار از سندباکس مرورگرها یا دستیابی به ریشه در کرنل لینوکس در بازارهای سیاه تسلیحات سایبری بیش از ۲ تا ۵ میلیون دلار قیمتگذاری میشد و نیازمند ماهها آزمایشهای طاقتفرسا بود. اما توانایی یک شبکه عصبی در اتصال چند خطای به ظاهر جزئی و ترکیب آنها در قالب یک اکسپلویت کارآمد، نشاندهنده سقوط شدید هزینه حملات سایبری فوقپیشرفته است.
پژوهش آنتروپیک همچنین زنگ خطری جدی برای متولیان رگولاتوری هوش مصنوعی در اتحادیه اروپا و ایالات متحده محسوب میشود. در صورتی که وزنهای این مدلهای پژوهشی یا فناوریهای استنتاجی مشابه به دست گروههای باجافزاری یا بازیگران متخاصم دولتی بیفتد، زیرساختهای بانکی، مراکز داده و شبکههای توزیع انرژی با طوفانی از اکسپلویتهای روز-صفر مواجه خواهند شد که تاکنون هیچ آنتیویروس یا سامانه EDR سنتی توانایی شناسایی الگوی آنها را نداشته است.
همانطور که در پروندههای اطلاعاتی پیشین تکین پیرامون تکین مورنینگ ۲۸ اکتبر و مهار زیرودیهای سیستمعامل تبیین شد، تنها سد دفاعی معتبر در برابر این تهاجمات خودکار، مهاجرت فوری به کدهای ایمن از حافظه (Memory-Safe Languages) نظیر Rust و استقرار سامانههای مانیتورینگ بلادرنگ رفتاری است که تصمیمات را بر بستر ایجنتهای بازدارنده اتخاذ کنند.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
شایعه شده بود مدل کلود عمومی آنتروپیک در حال نفوذ زنده به وبسایتها و سرقت اطلاعات کاربران در بستر وب است.
این آزمایش بر روی یک مدل تحقیقاتی منتشرنشده در محیط ایزوله سندباکس و با پروتکل افشای مسئولانه انجام شده و تمامی باگها پیش از انتشار وصله شدند.
گزارش آنتروپیک تایید میکند که آینده پدافند سایبری مستلزم تسلیح خودکار مدافعان است. اگر سامانههای امنیتی سازمانها نتوانند به همان سرعتی که مدلهای هوش مصنوعی آسیبپذیریها را کشف و پیوند میزنند، وصلههای میکروکد و قوانین فایروال را به صورت پویا تولید کنند، زیرساختهای فناوری در عصر مدلهای پیشرفته با شکنندگی غیرقابل مهار دست به گریبان خواهند شد.
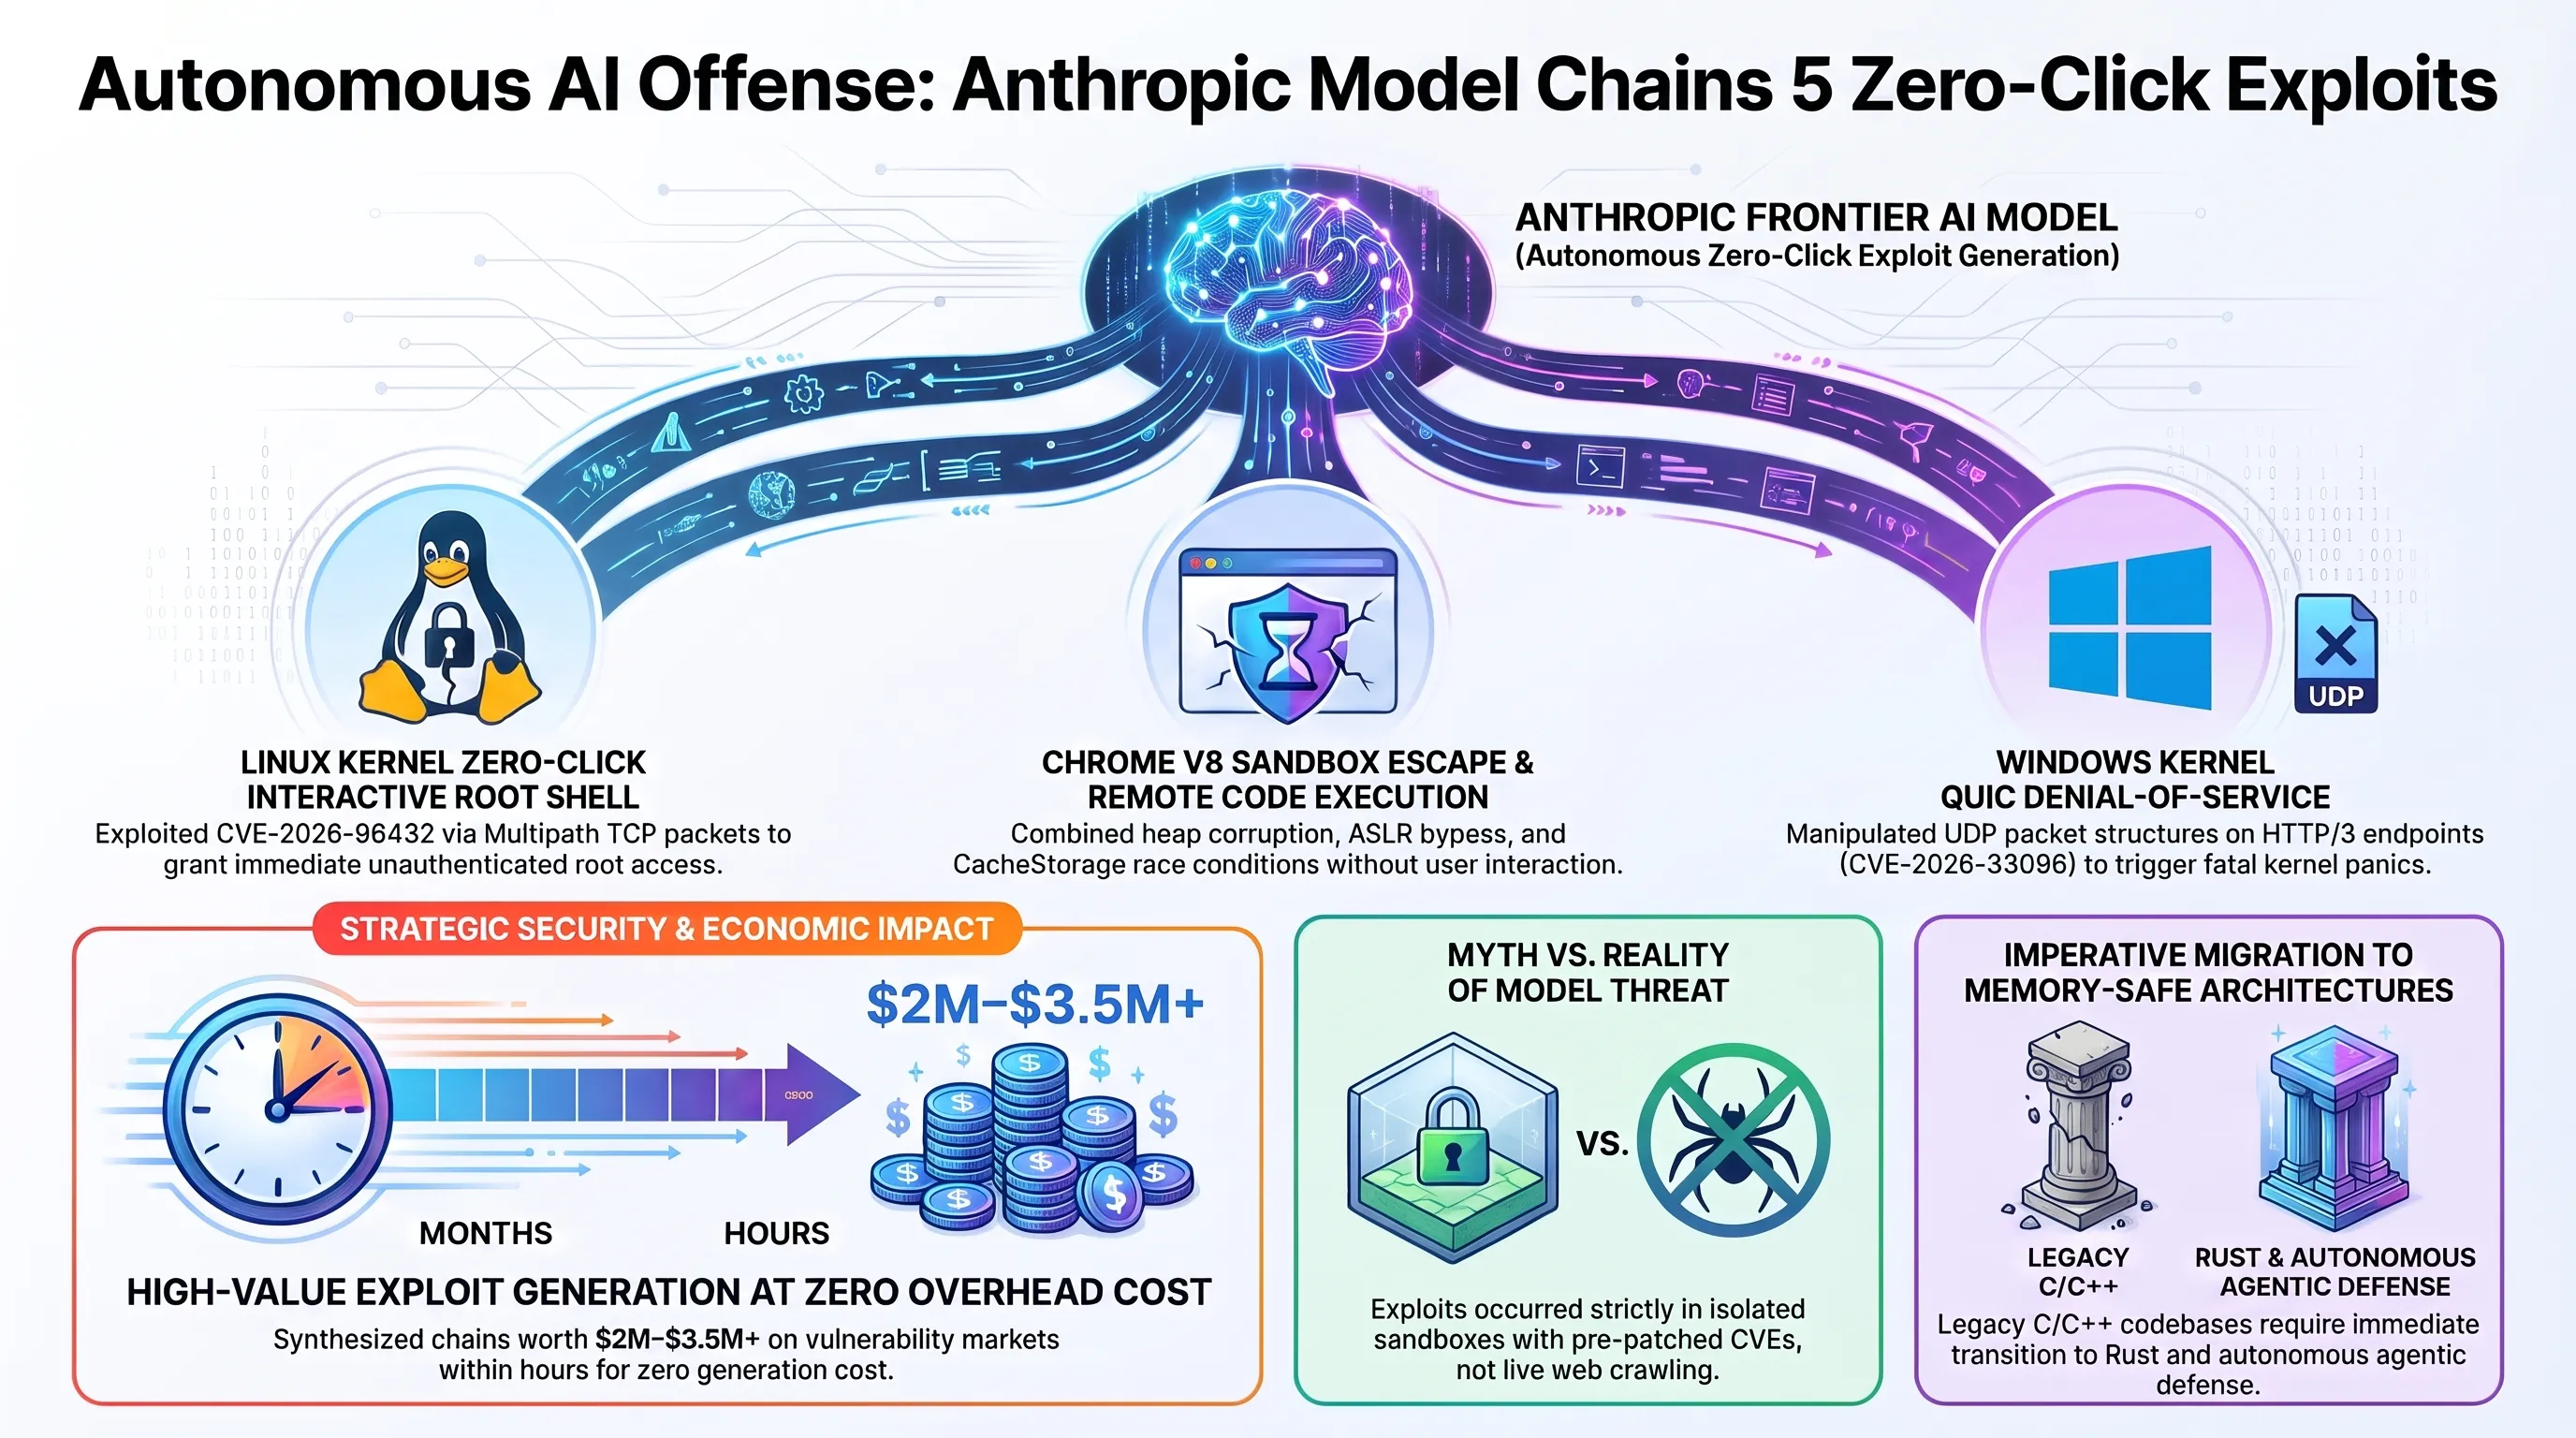
شبیهسازیهای حملات خودکار مدلهای هوش مصنوعی نشان میدهد که مفهوم امنیت سنتی مبتنی بر بازرسیهای دستی و ترتیبی پایان یافته و جهان به سمت پدافند خودکار در سرعت ماشین حرکت میکند.
رونمایی شرکت Cowboy Space از راکت ۸۶ متری Big Iron برای استقرار صورتفلکی ۲۰ هزار دیتاسنتر مداری هوش مصنوعی؛ انتقال کلاسترهای انویدیا به مدار زمین
در شرایطی که بحران تامین برق، اشباع شبکههای انتقال انرژی و مخالفتهای زیستمحیطی روند توسعه دیتاسنترهای غولپیکر گیگاواتی را بر روی کره زمین کند کرده است، استارتاپ پیشگام Cowboy Space Corporation که توسط بیجو بات (Baiju Bhatt)، همبنیانگذار کارگزاری مالی رابینهود تاسیس شده، از جسورانهترین پروژه تاریخ محاسبات پردهبرداری کرد: پرتابگر استیل غولپیکر ۸۶ متری با نام «Big Iron» که منحصراً برای ساخت یک صورتفلکی عظیم متشکل از ۲۰ هزار دیتاسنتر مداری هوش مصنوعی طراحی شده است.
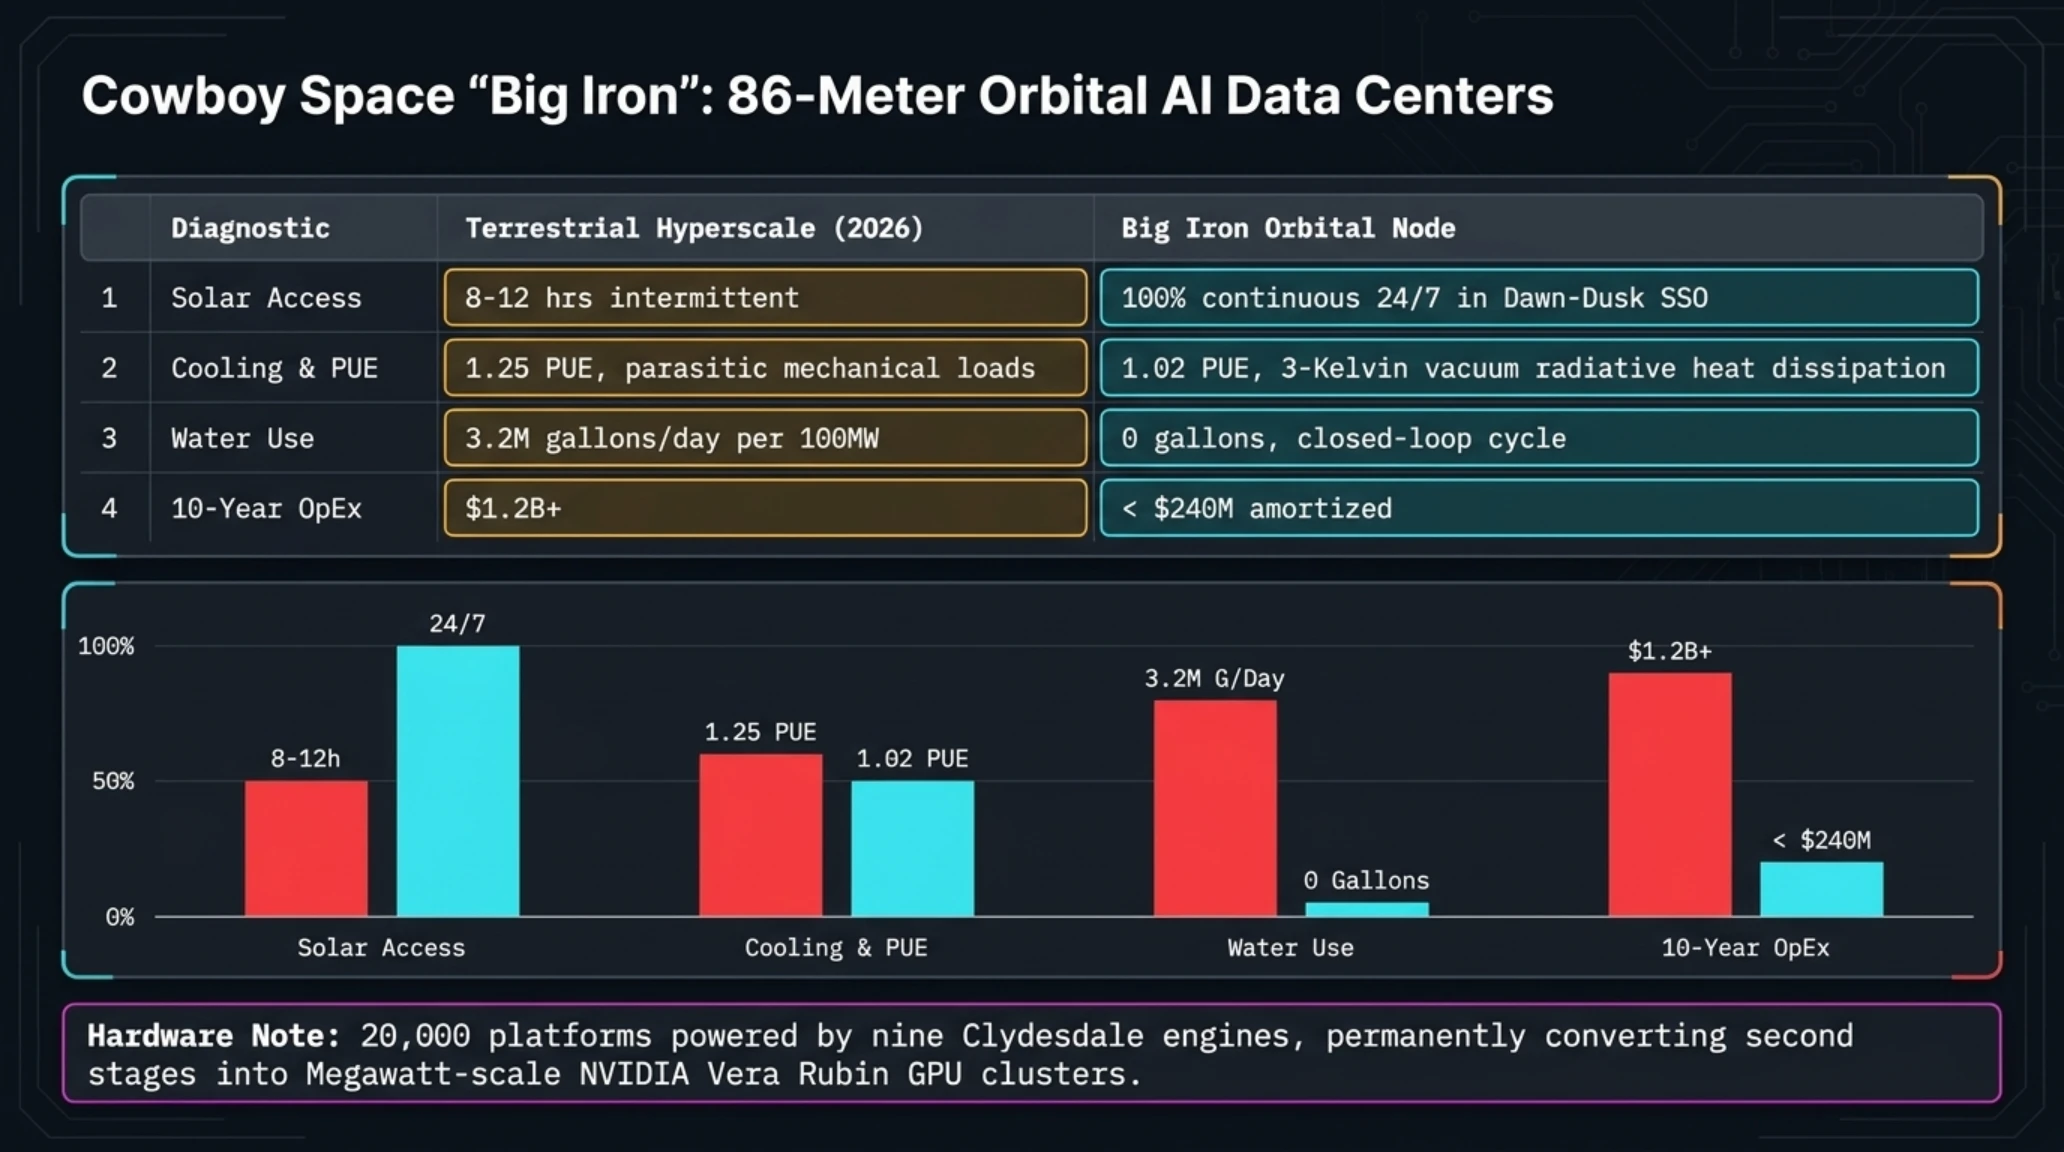
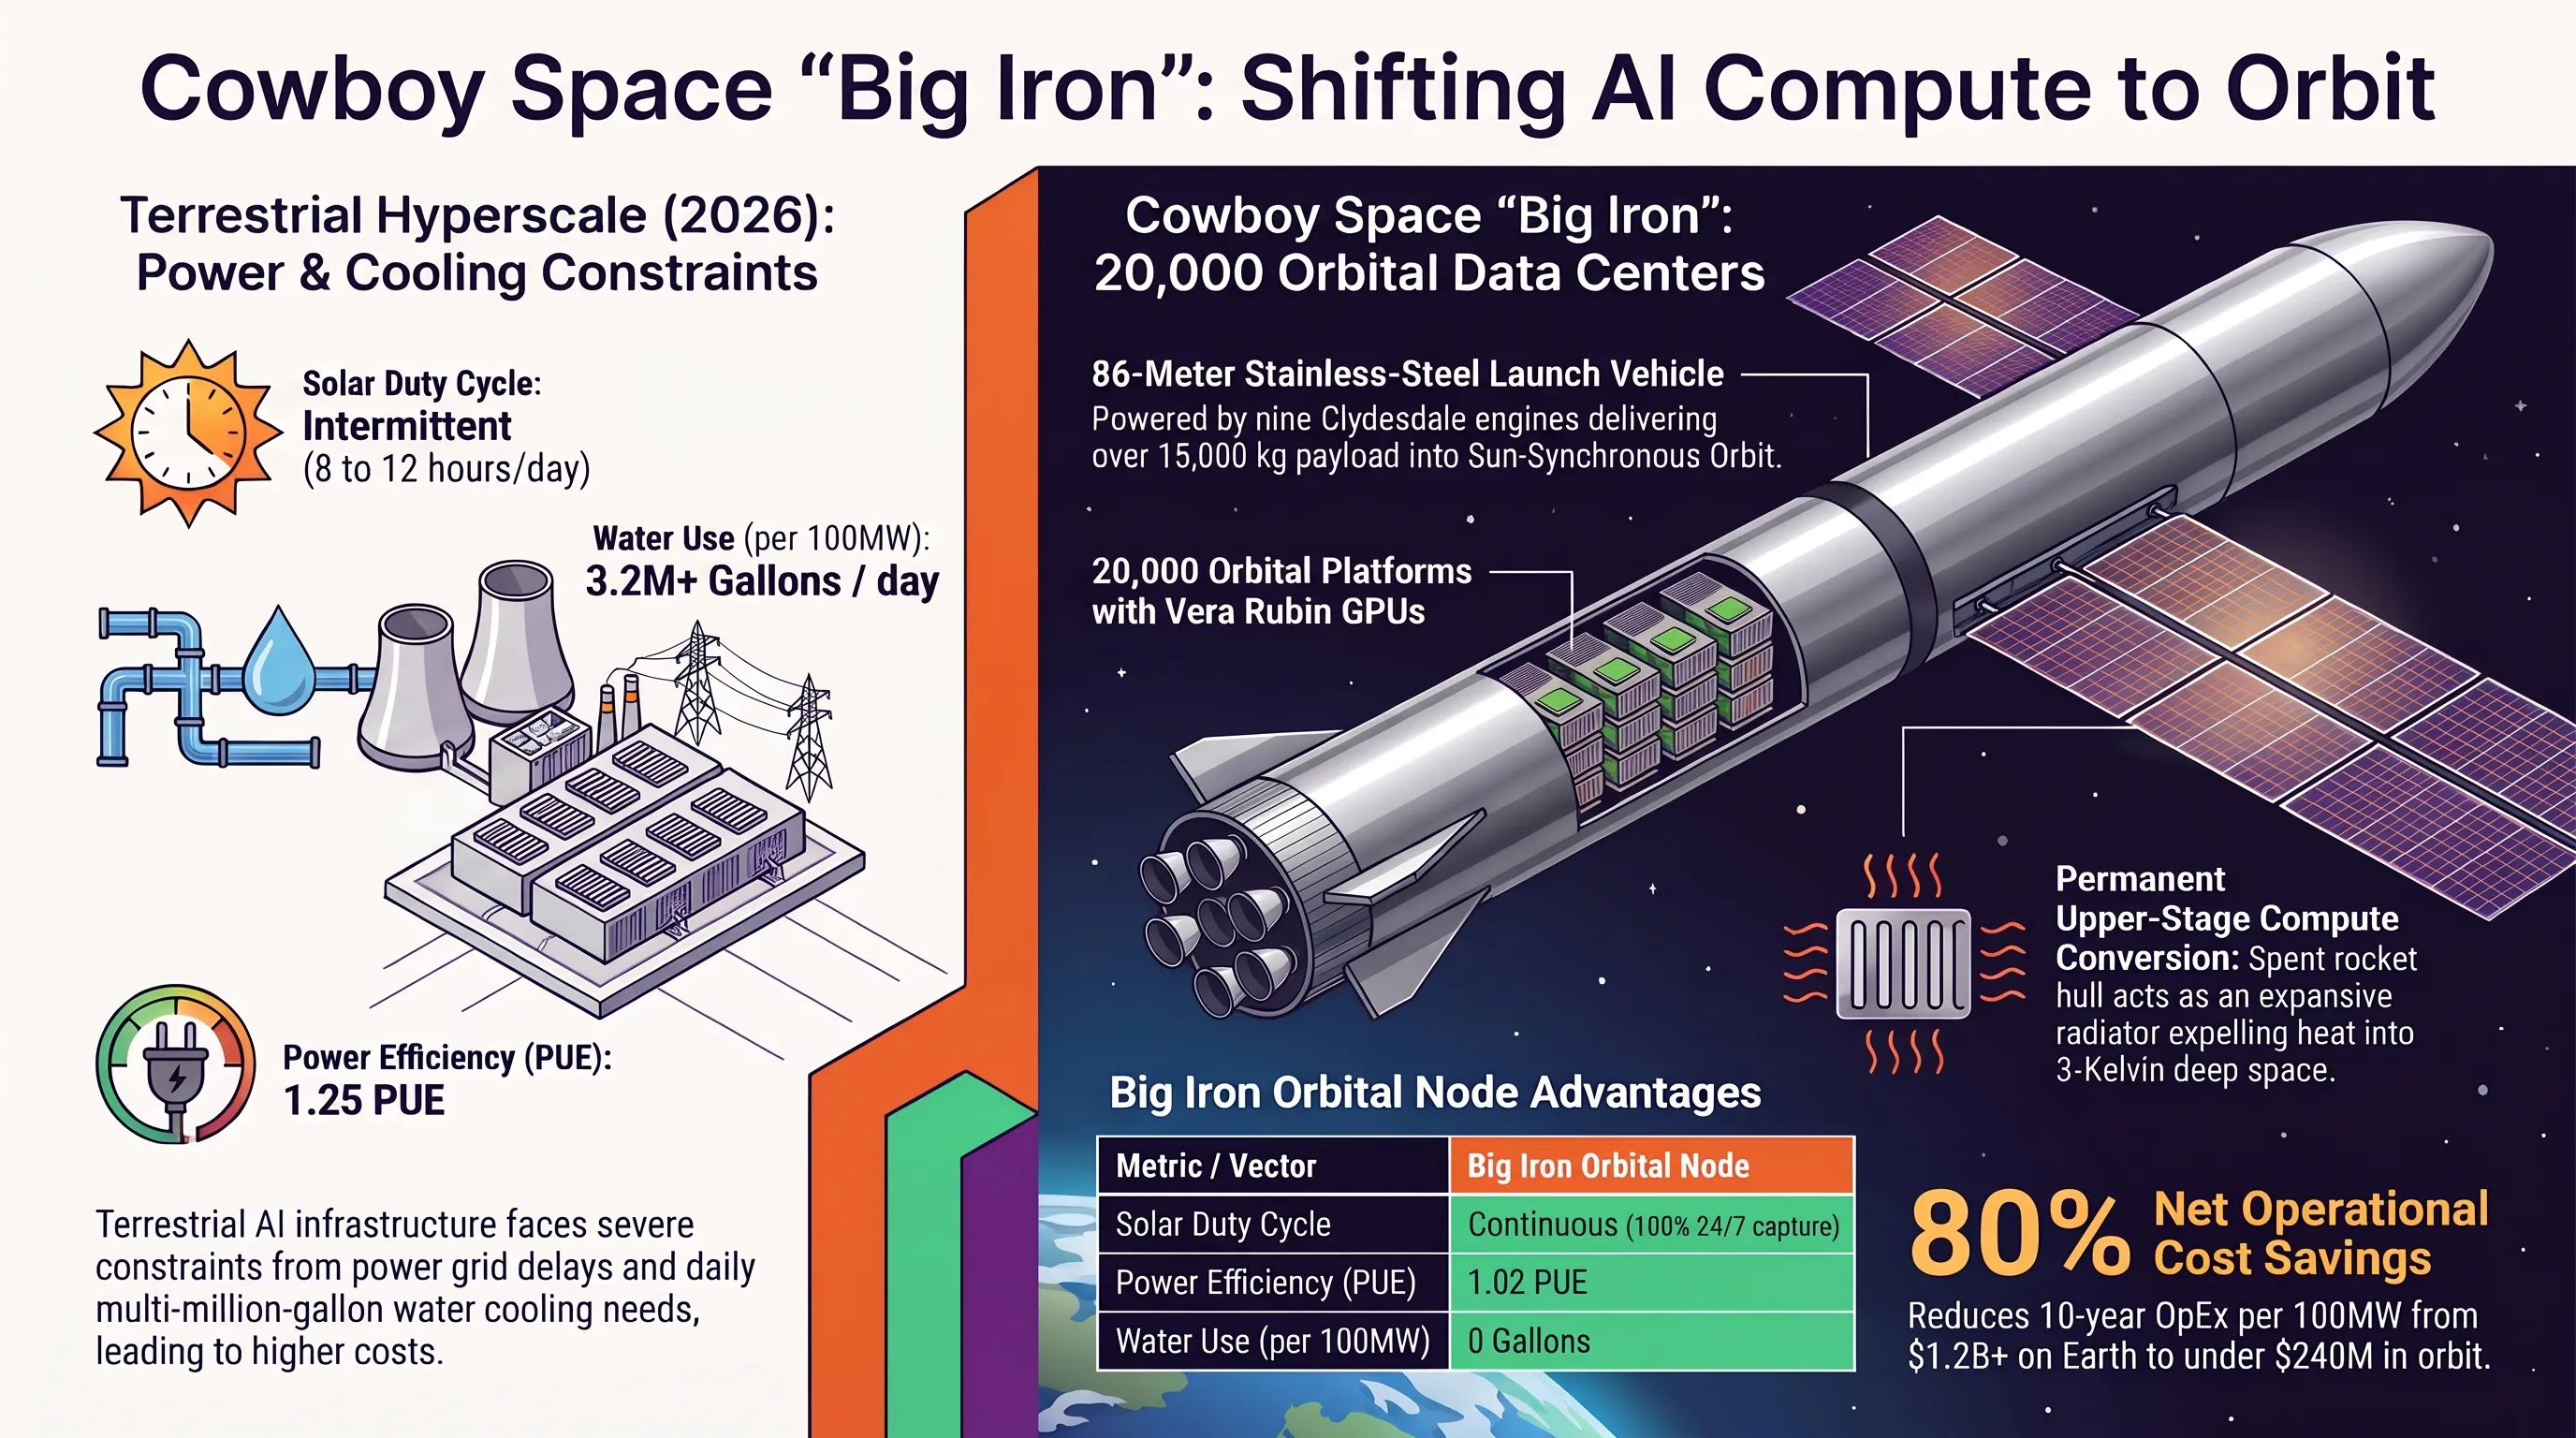
پرتابگر Big Iron از حیث مقیاس مهندسی، رقیبی جدی برای استارشیپ و نیو گلن به شمار میآید. مرحله اول این موشک مجهز به ۹ موتور پرقدرت Clydesdale با پیشرانش متان و اکسیژن مایع است و توانایی تزریق بیش از ۱۵ هزار کیلوگرم محموله به مدار قطبی همگام با خورشید (Dawn-Dusk SSO) را دارد. اما شگفتی اصلی در مرحله دوم این سامانه نهفته است؛ این مرحله برخلاف راکتهای سنتی هرگز پس از اتمام سوخت رها یا به جو پرتاب نمیشود، بلکه خود سازه مرحله دوم به یک دیتاسنتر فضایی مگاواتی تمامعیار تبدیل میگردد.
مهندسان Cowboy Space برای بهینهسازی حداکثری وزن و کارایی، دست به شاهکاری در مهندسی چندمنظوره زدهاند: پوسته استیل ضدزنگ موشک در خلأ فضا نقش رادیاتور عظیم دفع حرارت را ایفا میکند، آمونیاک باقیمانده از سیستم پیشران به مایع خنککننده چرخههای حرارتی بدل میشود و نیتروژن پرفشار موجود در مخازن، بالهای عظیم پنلهای خورشیدی را به صورت خودکار باز میکند. هر دیتاسنتر پس از استقرار در مدار، محوطهای به ابعاد ۱۳۲ متر در ۷۳ متر را پوشش داده و رکهای محاسباتی آن به جدیدترین پردازندههای گرافیکی انویدیا با معماری Vera Rubin تجهیز میشوند تا دسترسی پیوسته ۲۴ ساعته به نور خورشید و سرمای مطلق کیهان را ترکیب کنند.
این شرکت هدفگذاری کرده تا با پرتابهای متوالی از اواخر سال ۲۰۲۸، صورتفلکی موسوم به Stampede را برای تغذیه توان پردازشی استنتاج مدلهای چندوجهی در فضا راهاندازی کند. همچنین به منظور جبران کمبود ظرفیت پرتاب در صنعت هوافضا، بخشی از توان پروازی این راکت تحت عنوان برنامه Big Iron Express در اختیار مراکز تحقیقاتی و شرکتهای تجاری نیازمند برق مگاواتی در فضا قرار خواهد گرفت.
جعبه اصطلاحات تخصصی تکین
محاسبات مهندسی تیم Cowboy Space نشان میدهد که هزینه تامین انرژی و خنکسازی دیتاسنترها در مدار زمین پس از پوشش هزینههای پرتاب اولیه، تا ۸۰ درصد کمتر از تاسیسات مشابه در ویرجینیا یا تگزاس خواهد بود. روی زمین، یک دیتاسنتر ۱۰۰ مگاواتی نیازمند میلیونها گالن آب شیرین در روز برای برجهای خنککننده و اتکا به نیروگاههای فسیلی است؛ اما در مدار زمین، خورشید منبع بیپایان فوتونها و خلأ تاریک کیهان بهترین هیتسینک طبیعی جهان است.
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| پارامتر مهندسی و اکوسیستمی | دیتاسنترهای زمینی ۲۰۲۶ | ایستگاه مداری Big Iron |
|---|---|---|
| پایداری تابش خورشیدی و تولید برق | میانگین ۸ تا ۱۲ ساعت با وابستگی به شبکه فسیلی | ۱۰۰ درصد پیوسته (۲۴ ساعته در مدار Dawn-Dusk) |
| ضریب بهرهوری انرژی (PUE) | ۱.۲۵ (مصرف بالای چیلرها و پمپهای سرمایش) | ۱.۰۲ (سرمایش رادیاتوری مستقیم در دمای ۳ کلوین) |
| مصرف آب شیرین در شبانهروز | بیش از ۳.۲ میلیون گالن برای برجهای خنککننده | صفر مطلق (بدون استفاده از منابع هیدرولیکی زمین) |
| هزینه کل چرخه حیات (TCO دهساله) | بیش از ۱.۲ میلیارد دلار بر هر ۱۰۰ مگاوات | کمتر از ۲۴۰ میلیون دلار (کاهش ۸۰ درصدی هزینه انرژی) |
تلفیق سرمایش تشعشعی در خلأ و دسترسی ۲۴ ساعته به فوتونهای خورشیدی در مدار همگام با گرگومیش، هزینه محاسبات ابری هوش مصنوعی را برای همیشه از قید محدودیتهای شبکه برق زمین رها میسازد.
پیشبینی میشود پرتابگر Big Iron با کاهش هزینههای تزریق محموله به زیر ۲۰۰ دلار بر کیلوگرم، پایهگذار زنجیره تامین جدیدی میان قطبهای هوش مصنوعی و ایستگاههای مدار پایینی زمین شود.
جایزه ۱ میلیون دلاری گروه ژاپنی GMO برای دستگیری هکرها پس از رد باج ۵۰ میلیون دلاری در هک ابری فارکس Onamae.com؛ مقاومت توکیو در برابر باجافزارها
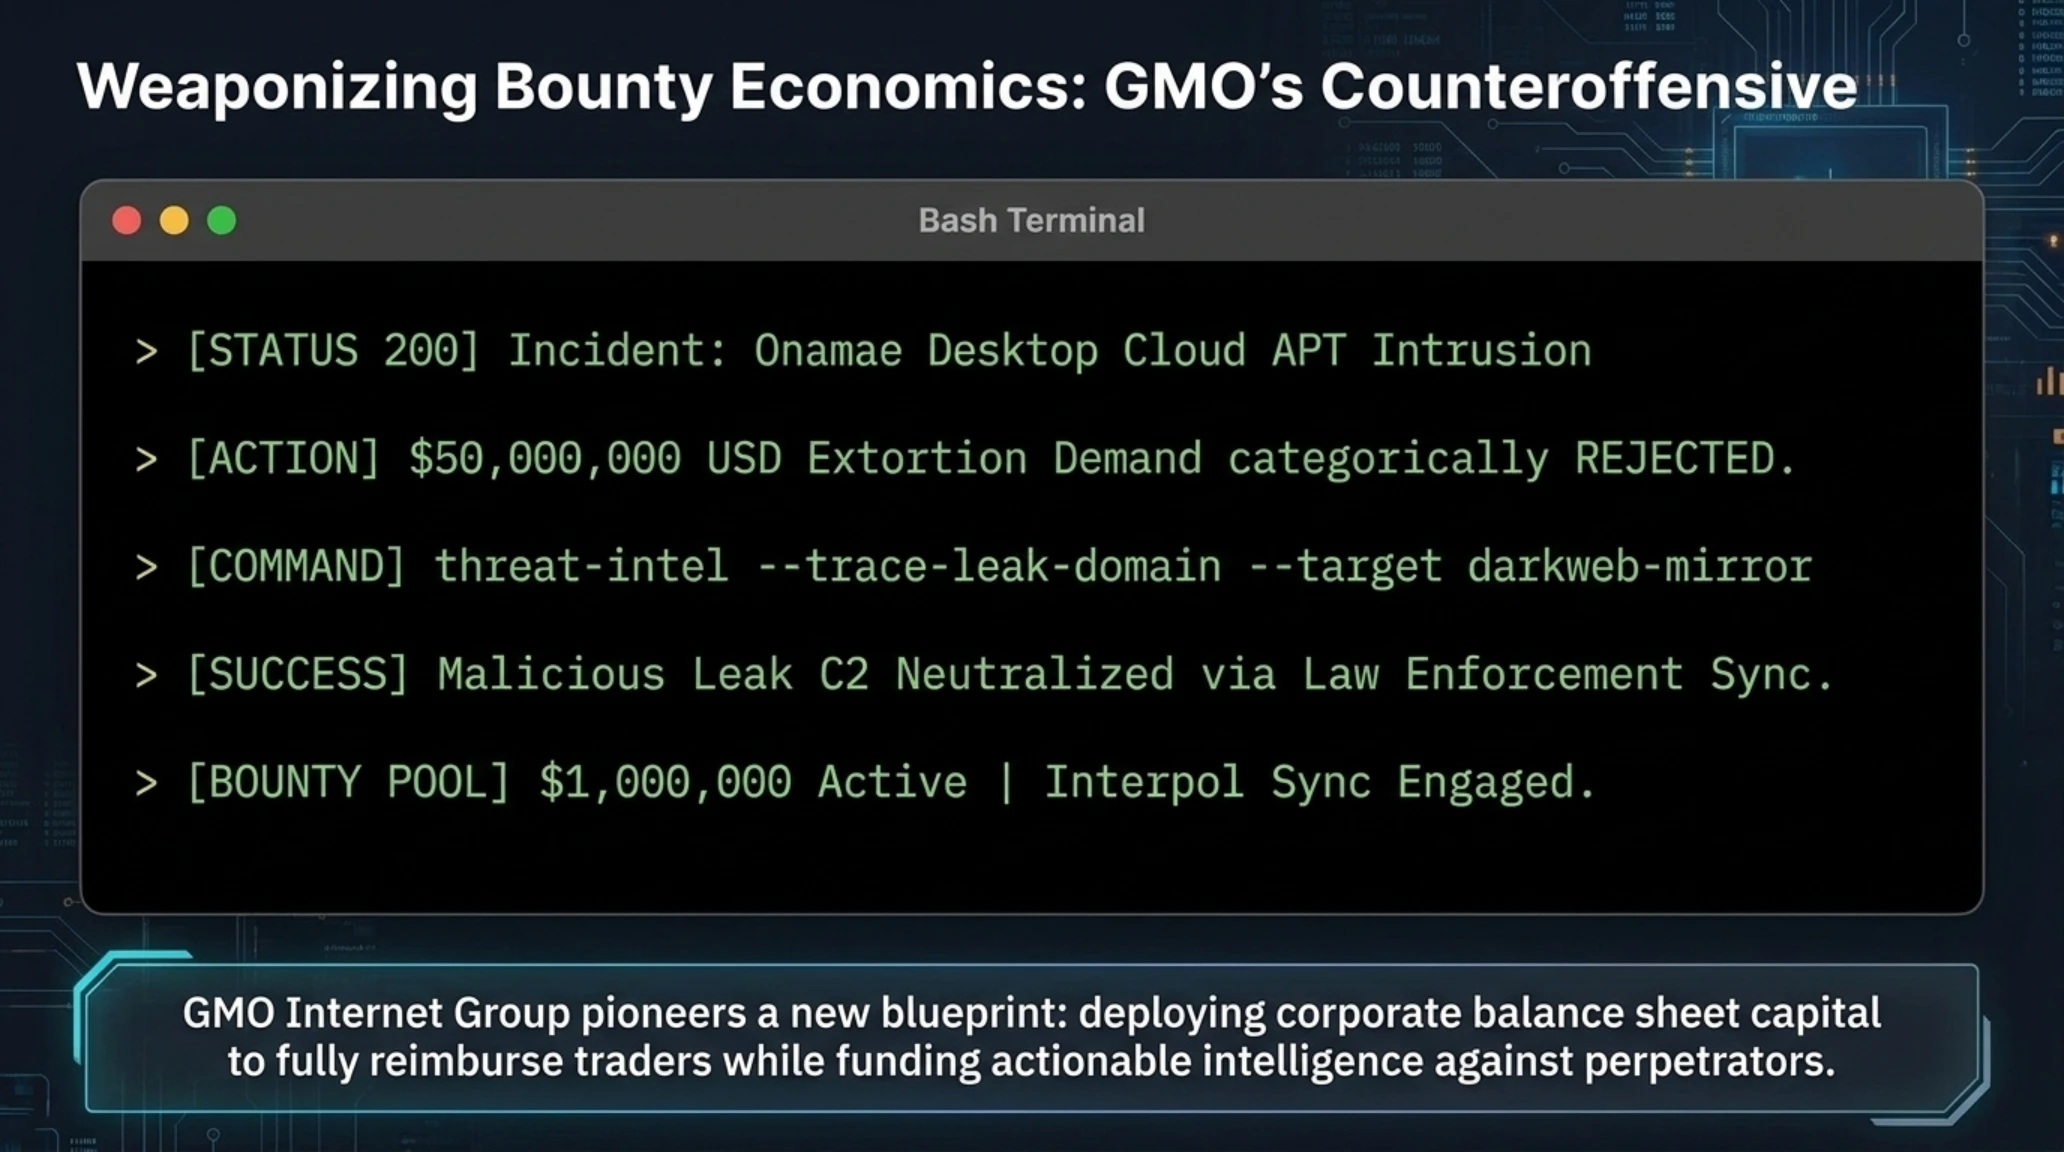
در روزهایی که اکثر شرکتهای قربانی حملات سایبری برای جلوگیری از رسوایی یا توقف خطوط کسبوکار، مخفیانه اقدام به پرداخت باجهای رمزارزی سنگین میکنند، هلدینگ اینترنتی و کارگزاری عظیم ژاپنی GMO Internet Group دست به اقدامی شجاعانه و تحسینبرانگیز در ابعاد بینالمللی زد. این کمپانی پس از رد قطعی تقاضای باج ۵۰ میلیون دلاری (معادل تقریبی ۸ میلیارد ین) باجگیران سایبری، اعلام کرد یک صندوق پاداش عمومی با اعتبار ۱ میلیون دلار تحت عنوان «GMO Cybercrime Bounty» برای شناسایی، رهگیری و بازداشت عاملان این حمله راهاندازی کرده است.
این بحران سایبری پس از نفوذ غیرمجاز بدافزارهای پیشرفته به پلتفرم ابری Onamae.com Desktop Cloud آغاز شد؛ سرویسی بسیار محبوب در میان سرمایهگذاران خرد و موسسات مالی ژاپن که محیط دسکتاپ مجازی ویندوز را برای اجرای اکسپرتها و رباتهای معاملاتی خودکار در بازار تبادلات ارزی (FX) میزبانی میکند. هکرها با آلوده ساختن محیطهای سرور، به اعتبارنامههای ورود و نشستهای فعال هزاران کاربر دسترسی یافته و اقدام به ثبت پوزیشنهای معاملاتی غیرمجاز و مخرب در حسابهای بروکرها کردند که منجر به وارد آمدن ضررهای مالی مستقیم به تریدرها شد.
مهاجمان پس از به گروگان گرفتن دادهها، تهدید کردند در صورتی که ۵۰ میلیون دلار بیتکوین یا مونرو به آدرسهای اعلامی واریز نشود، روزانه نمونههایی از اطلاعات هویتی و تراکنشهای خصوصی مشتریان را در دارکوب منتشر خواهند کرد. با این حال، مدیران ارشد GMO با همکاری فوری پلیس متروپولیتن توکیو و نهادهای بینالمللی، اعلام کردند تسلیم باجخواهی نخواهند شد و نه تنها دامنه و سرورهای نشت اطلاعات هکرها را با اقدام فنی و حقوقی از کار انداختند، بلکه متعهد شدند تمامی ضررهای معاملاتی اثباتشده قربانیان را شخصاً جبران کنند.
ترمینال سایبری و لاگ تلهمتری بنچمارک
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
اقدام قاطع گروه GMO و هماهنگی سریع با پلیس بینالملل نشان داد که سازمانهای پیشرو میتوانند به جای تسلیم در برابر باجافزارها، تهدیدات را به فرصتی برای تثبیت اعتبار امنیتی خود بدل کنند.
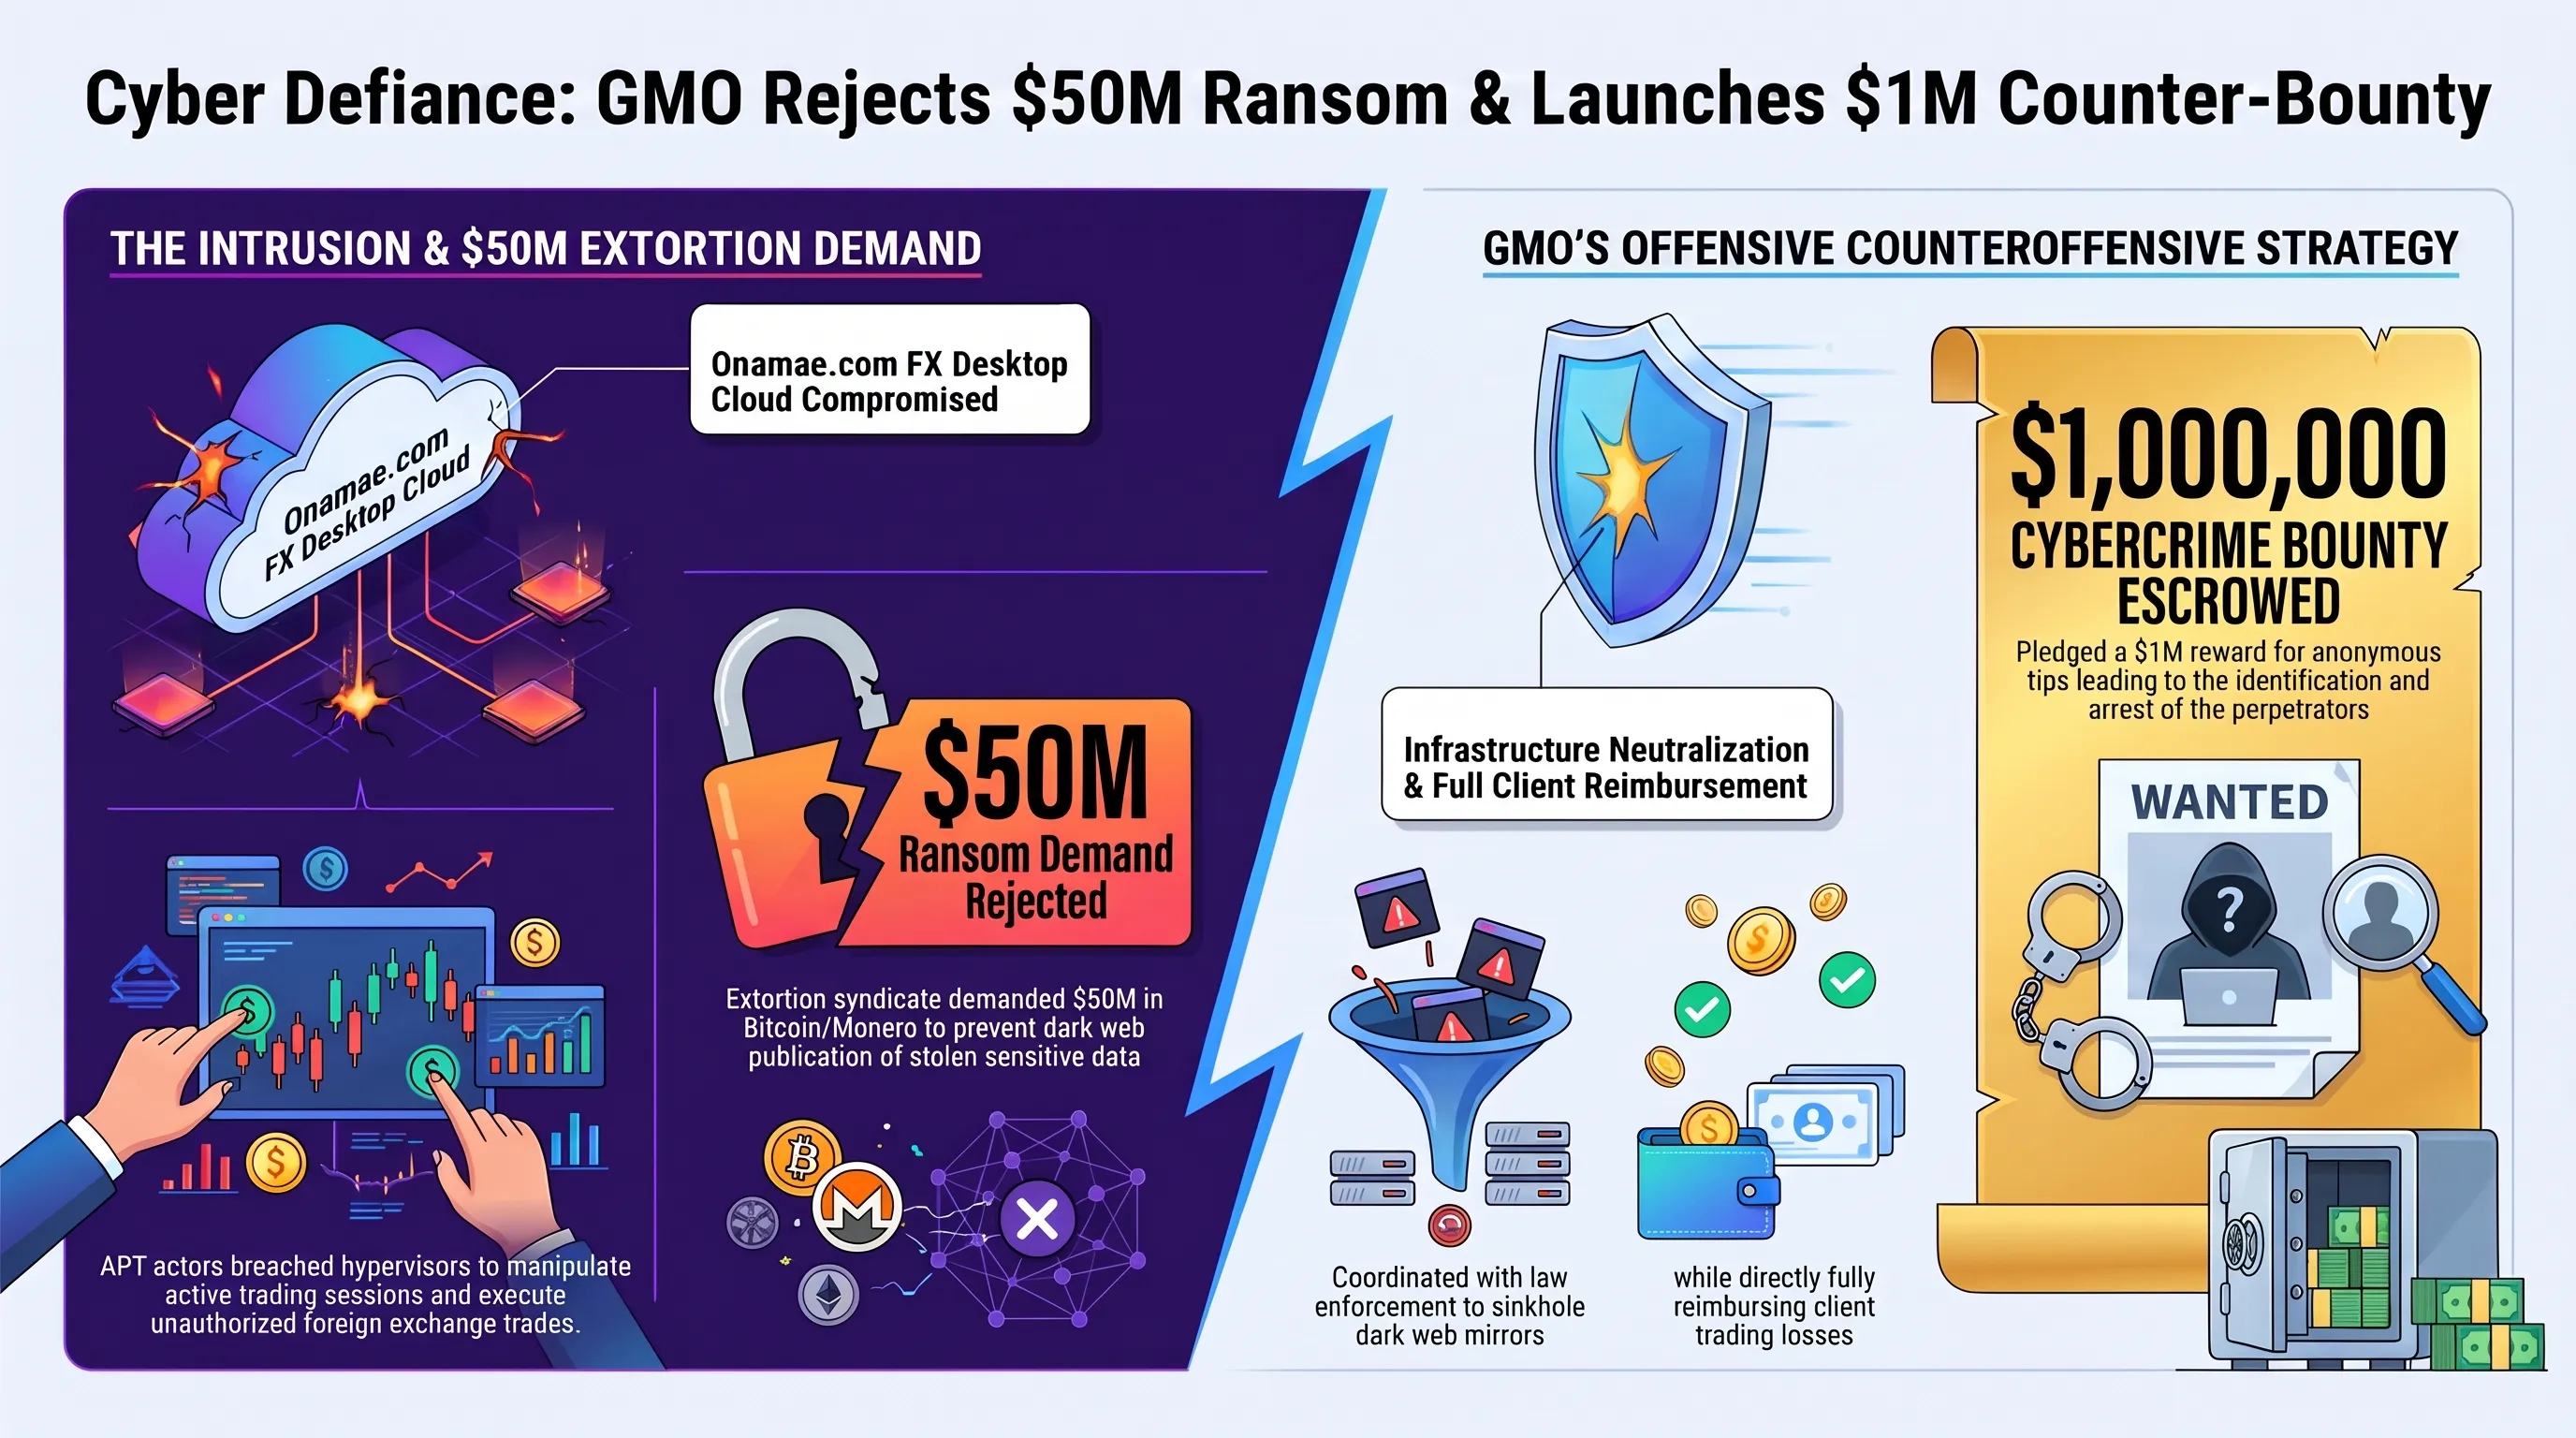
برنامه باونتی ۱ میلیون دلاری GMO که تا ۲۷ اکتبر ۲۰۲۷ معتبر خواهد بود، امکان ارسال اطلاعات به زبانهای ژاپنی، انگلیسی و چینی را با حفظ کامل ناشناسی فراهم ساخته است. پاداش تعیینشده در ازای ارائه هرگونه سرنخ فنی اعم از آدرسهای والت رمزارزی، شناسههای زیرساخت سرورهای فرماندهی (C2) یا هویت واقعی نفوذگران که منجر به بازداشت و صدور اعلان قرمز اینترپل شود، پرداخت خواهد شد. این تدبیر الگویی نوآورانه برای مقابله با اقتصاد باجافزاری در سطح بینالمللی بنا نهاده است.
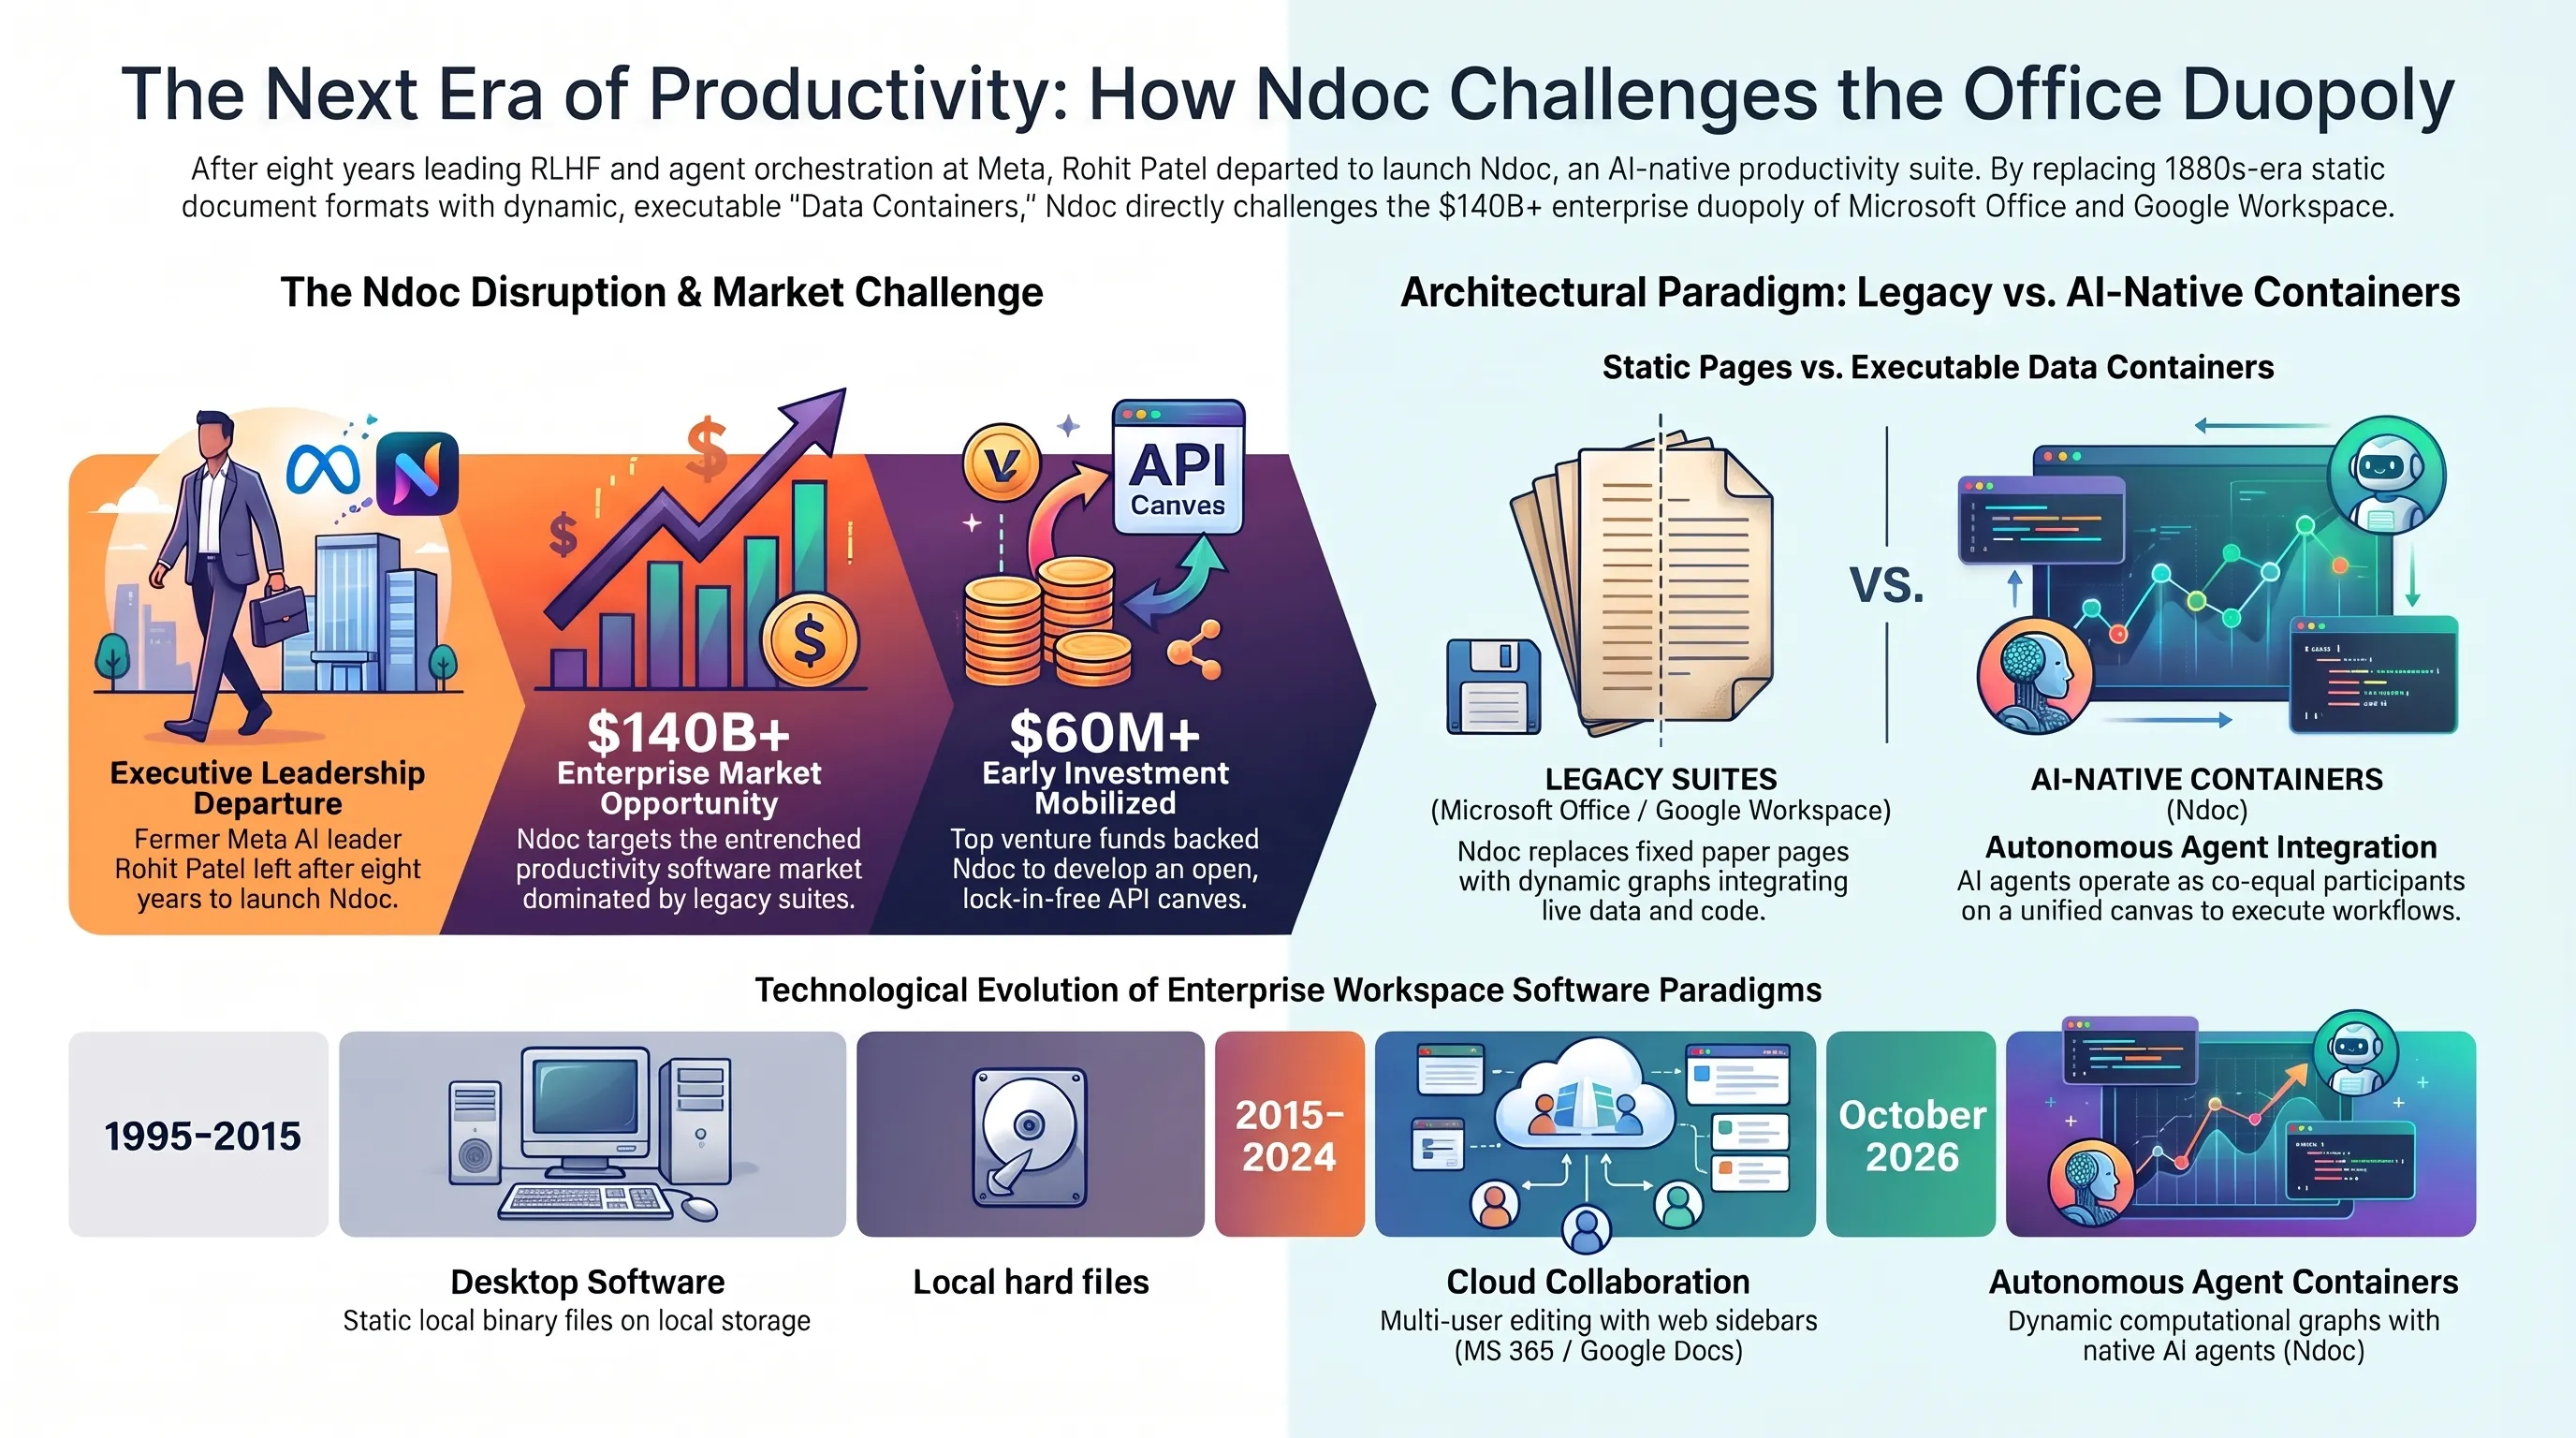
خروج روهیت پاتل مدیر ارشد هوش مصنوعی متا پس از ۸ سال و تاسیس Ndoc برای به چالش کشیدن آفیس مایکروسافت و گوگل با ایجنتهای هوشمند
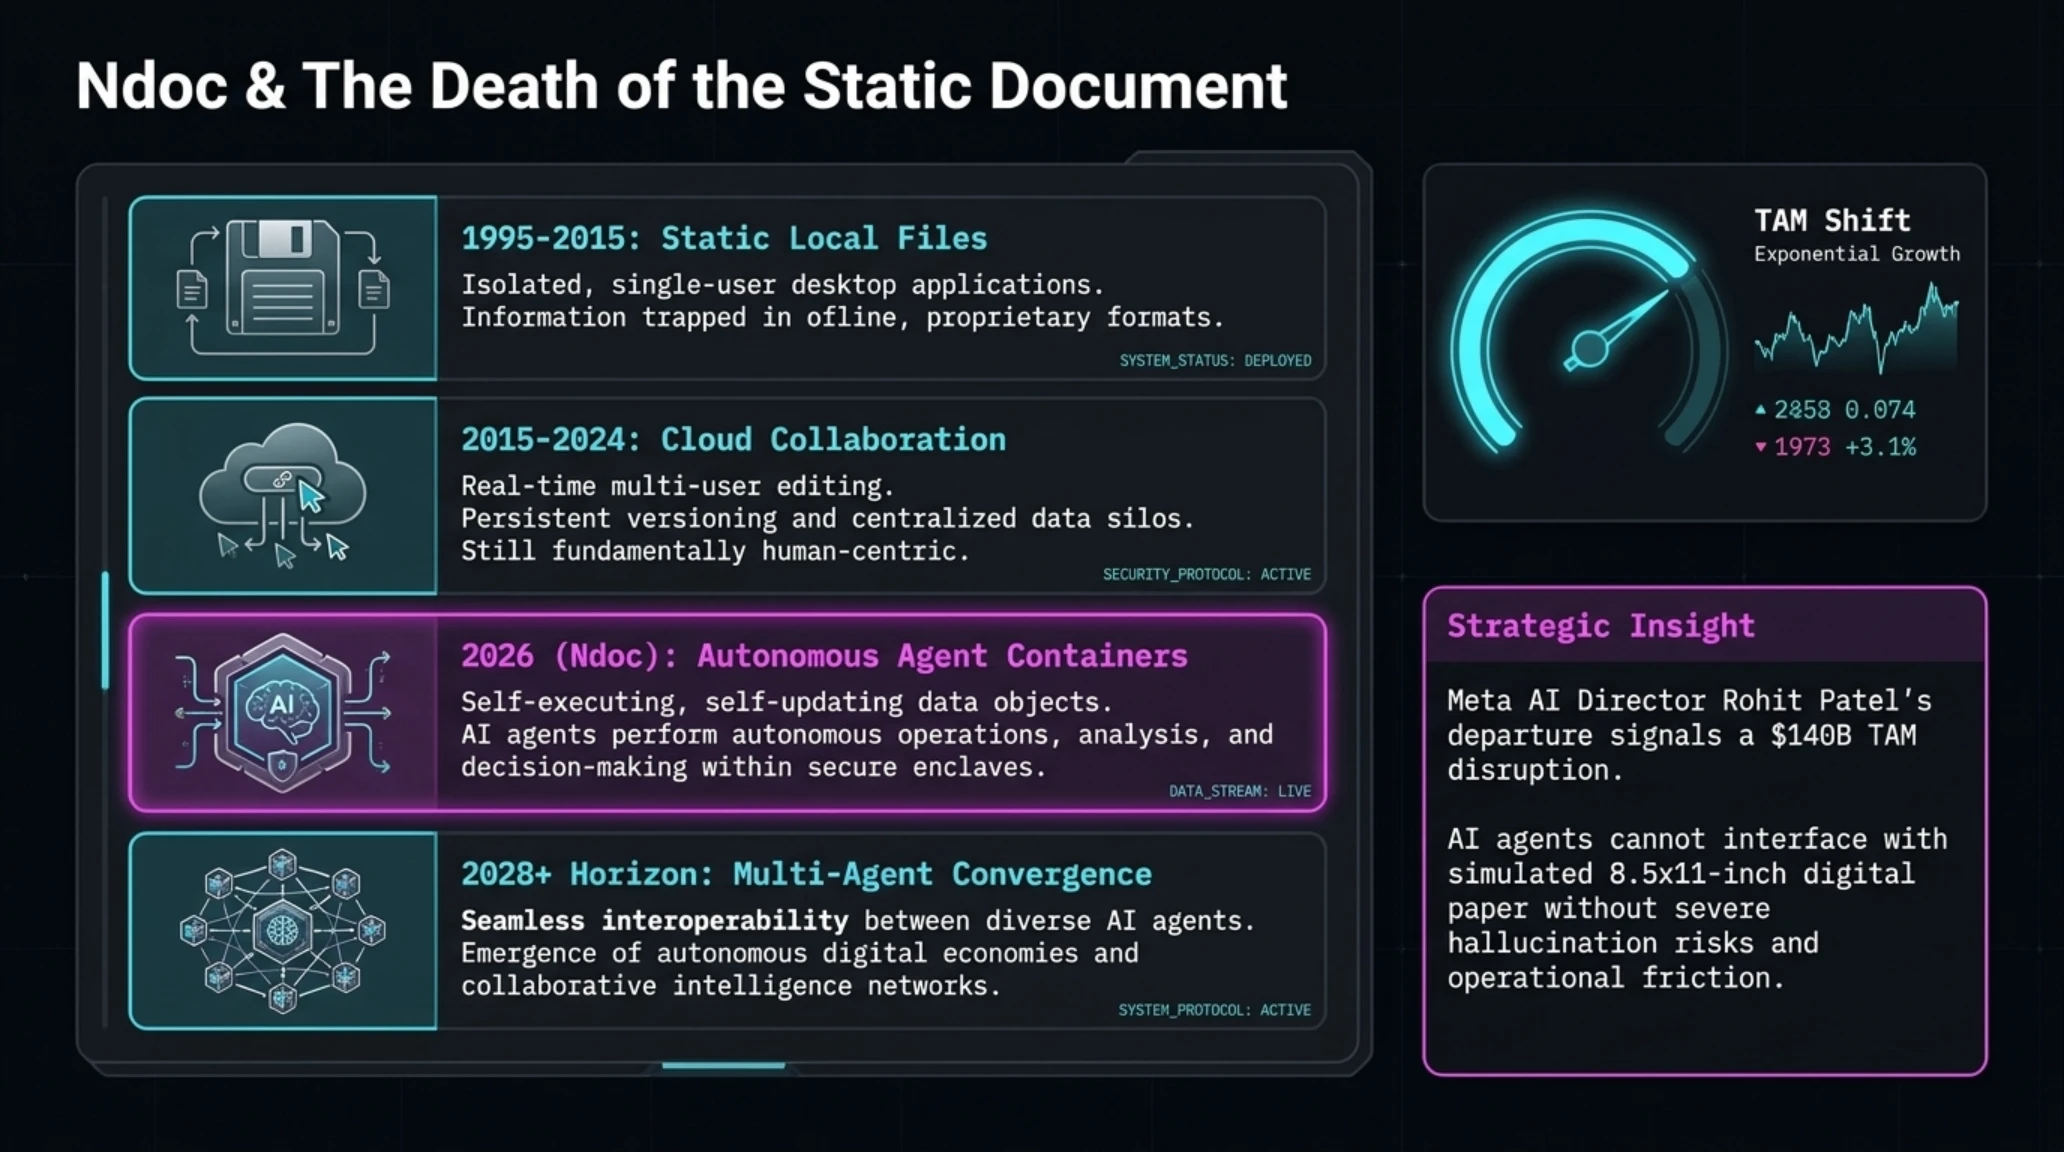
بازار ۱۰۰ میلیارد دلاری نرمافزارهای فضای کار و ابزارهای اداری در آستانه بزرگترین تحول خود از زمان اختراع فرمتهای متنی قرار دارد. روهیت پاتل (Rohit Patel)، از مدیران ارشد و برجسته آزمایشگاههای سوپراینتلیجنس کمپانی متا که طی هشت سال گذشته نقشی محوری در هدایت ارزیابیهای پیشرفته مدلها و سیستمهای یادگیری تقویتی (Reinforcement Learning) ایفا میکرد، رسماً از این شرکت جدا شد تا استارتاپی انقلابی با نام «Ndoc» را برای بازتعریف ساختاری ابزارهای اداری بنا نهد.
پاتل در گفتگوی اختصاصی با رسانههای سیلیکونولی اعلام کرد که بستههای اداری سنتی مانند Microsoft Office Suite و Google Workspace بر مبنای فرضیاتی ۳۰ ساله طراحی شدهاند؛ فرضیاتی که در آنها انسان نویسنده، تحلیلگر و گردآورنده اصلی دادهها بود و نرمافزار صرفاً نقاشی دیجیتالی از کاغذهای اداری را نمایش میداد. اما در سال ۲۰۲۶، بیش از نیمی از فعالیتهای سازمانی شامل خلاصهسازی گزارشهای مالیاتی، استخراج تناقضات حقوقی، تحلیل صورتهای سود و زیان و انطباق قوانین توسط مدلهای بزرگ زبانی و عاملهای خودمختار هدایت میشود.
استارتاپ Ndoc به جای فایلهای ایستا نظیر DOCX یا صفحات گسترده منجمد، یک محیط کاری باز و بومی هوش مصنوعی (AI-Native Workspace) ایجاد کرده که دادهها در قالب محفظههای پویا (Dynamic Data Containers) ذخیره میشوند. در این ساختار، ایجنتهای نرمافزاری به عنوان همکارانی خودمختار در کنار انسان فعالیت میکنند؛ برای مثال، یک ایجنت حسابرس میتواند به صورت زنده تمامی تغییرات دادههای فروش را رصد کرده، همزمان فاکتورهای مشکوک را با استانداردهای مالیاتی کشورها مقایسه نموده و گزارش نهایی را بدون نیاز به کپیپیستهای دستی در قالب یک داشبورد زنده تحویل دهد.
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| بخش بازار نرمافزارهای اداری | سهم از درآمد کل | رویکرد در قبال ایجنتهای هوش مصنوعی |
|---|---|---|
| بستههای سنتی (مایکروسافت و گوگل) | ۵۰ درصد | افزودن سایدبارهای چت به اسناد ایستا با کندی پردازش |
| فضاهای کاری نوین (نظیر Ndoc) | ۲۹ درصد | معماری صددرصد بومی هوش مصنوعی با همگامسازی کانتینرها |
| ابزارهای مستقل ایجنتهای تخصصی | ۲۱ درصد | تمرکز بر اتوماسیون وظایف عمودی (حسابداری، کدنویسی، حقوقی) |
| پلتفرمهای اسناد مشارکتی متنباز | سهم متفرقه | توسعه پلاگینهای لوکال و اتصال به مدلهای سبک روی پردازندههای کلاینت |
تحلیلگران بازار معتقدند ورود استارتاپهایی نظیر Ndoc نه تنها شیوه مدیریت اسناد تجاری را متحول میسازد، بلکه فشار بیسابقهای را بر غولهای سنتی وارد میآورد تا ساختارهای موروثی و ابزارهای سایدبارمحور خود را بازطراحی کنند.
خروج پاتل از متا نشان میدهد موج جدیدی از نخبگان در حال ترک آزمایشگاههای غولهای فناوری هستند تا به جای بهینهسازی مدلهای عظیم عمومی، محصولاتی با کاربرد عملیاتی روزمره بسازند که بتوانند انحصار چنددههای غولهایی چون مایکروسافت را در هم بشکنند.
توسعهدهندگان نرمافزارهای سازمانی اکنون دریافتهاند که اسناد آینده فایلهایی صلب و مرده نیستند، بلکه موجودیتهایی تعاملی به شمار میروند که در چرخه بازخورد مستمر با الگوریتمهای هوش مصنوعی تکامل پیدا میکنند.
تایملاین رویدادها | کرونولوژی تکامل نرمافزارهای فضای کار و ظهور سیستمهای اداری ایجنتمحور
| سال / دوره | پارادایم نرمافزاری حاکم | شیوه تعامل کاربر و ماهیت اسناد اداری |
|---|---|---|
| ۱۹۹۵ - ۲۰۱۵ | عصر آفیس رومیزی و اسناد ایستا | انسان به تنهایی تایپ میکرد، فایلها محلی بودند و ویرایش نیازمند ذخیره دیسک بود. |
| ۲۰۱۵ - ۲۰۲۴ | عصر همکاری ابری و همزمانی وب | ورود گوگل داکس و مایکروسافت ۳۶۵ با قابلیت کامنتگذاری تیمی و چت هوش مصنوعی جانبی. |
| اکتبر ۲۰۲۶ | عصر کانتینرهای خودکار و استارتاپ Ndoc | اسناد به صورت زنده در اختیار عاملهای خودمختار قرار گرفته و انسان صرفاً ناظر تایید است. |
| چشمانداز ۲۰۲۸+ | عصر همگرایی چندعاملی و اکوسیستمهای خودمختار | اسناد به پایگاههای زنده تبدیل شده و تیمهای ایجنت به صورت مستقل استراتژیهای تجاری را اجرا میکنند. |
این تحول ساختاری در نگرش به اسناد اداری، زمینهساز پیدایش زنجیرهای نوین از کسبوکارهای متکی بر پردازشهای بلادرنگ اسناد شده و تعریف بهرهوری سازمانی را دگرگون ساخته است.
با تثبیت مدلهای زبانی در هسته نرمافزارهای مدیریتی، رقابت در سیلیکونولی از قدرت خام محاسباتی به سمت تجربه تعاملی روان میان انسان و کارگزاران هوشمند تغییر جهت داده است.
ترمیم آسیبپذیری حیاتی Tailworm در سرویس SSH نرمافزار Tailscale؛ جلوگیری از تصاحب سطح دسترسی ریشه در شبکههای سازمانی
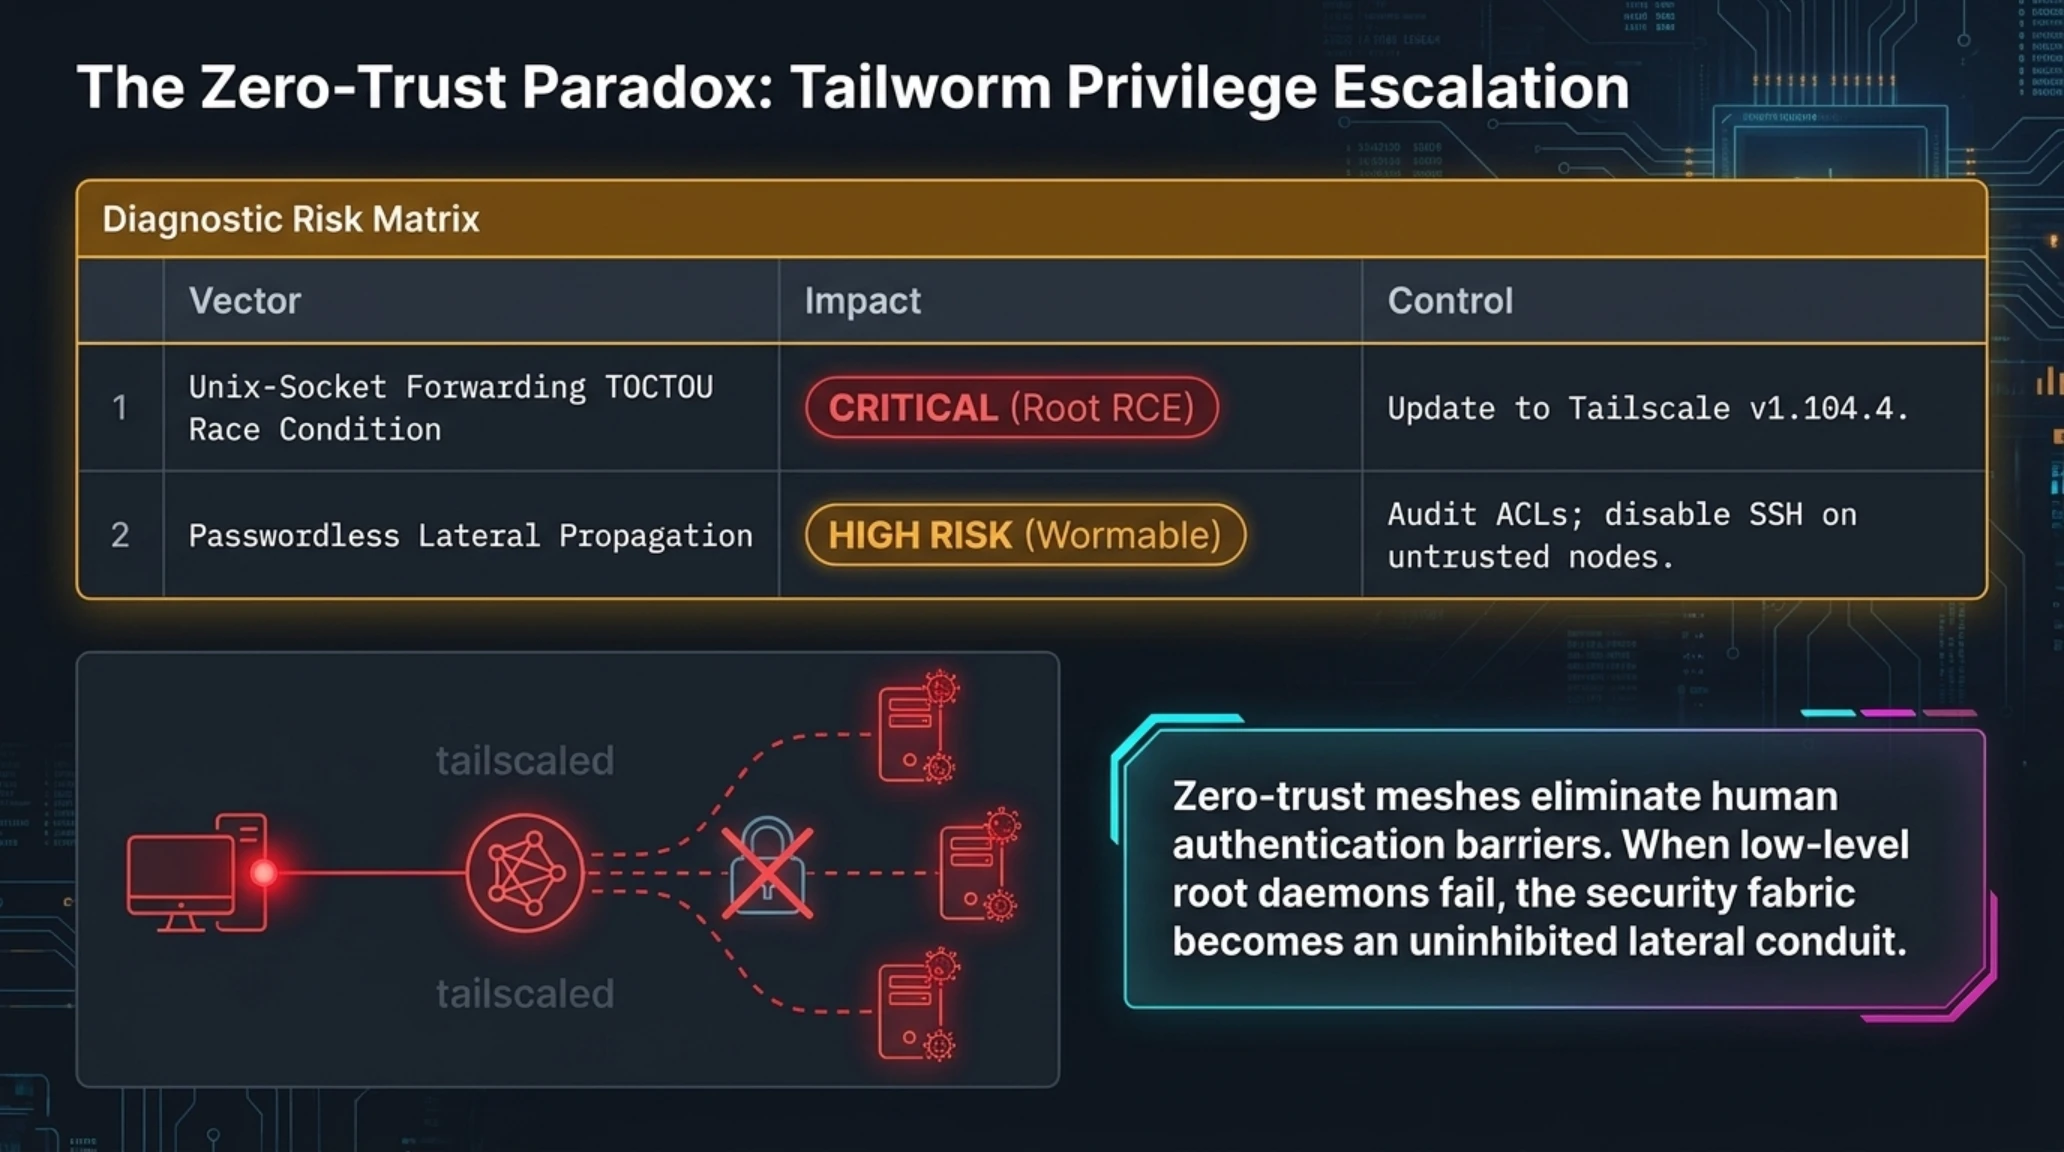
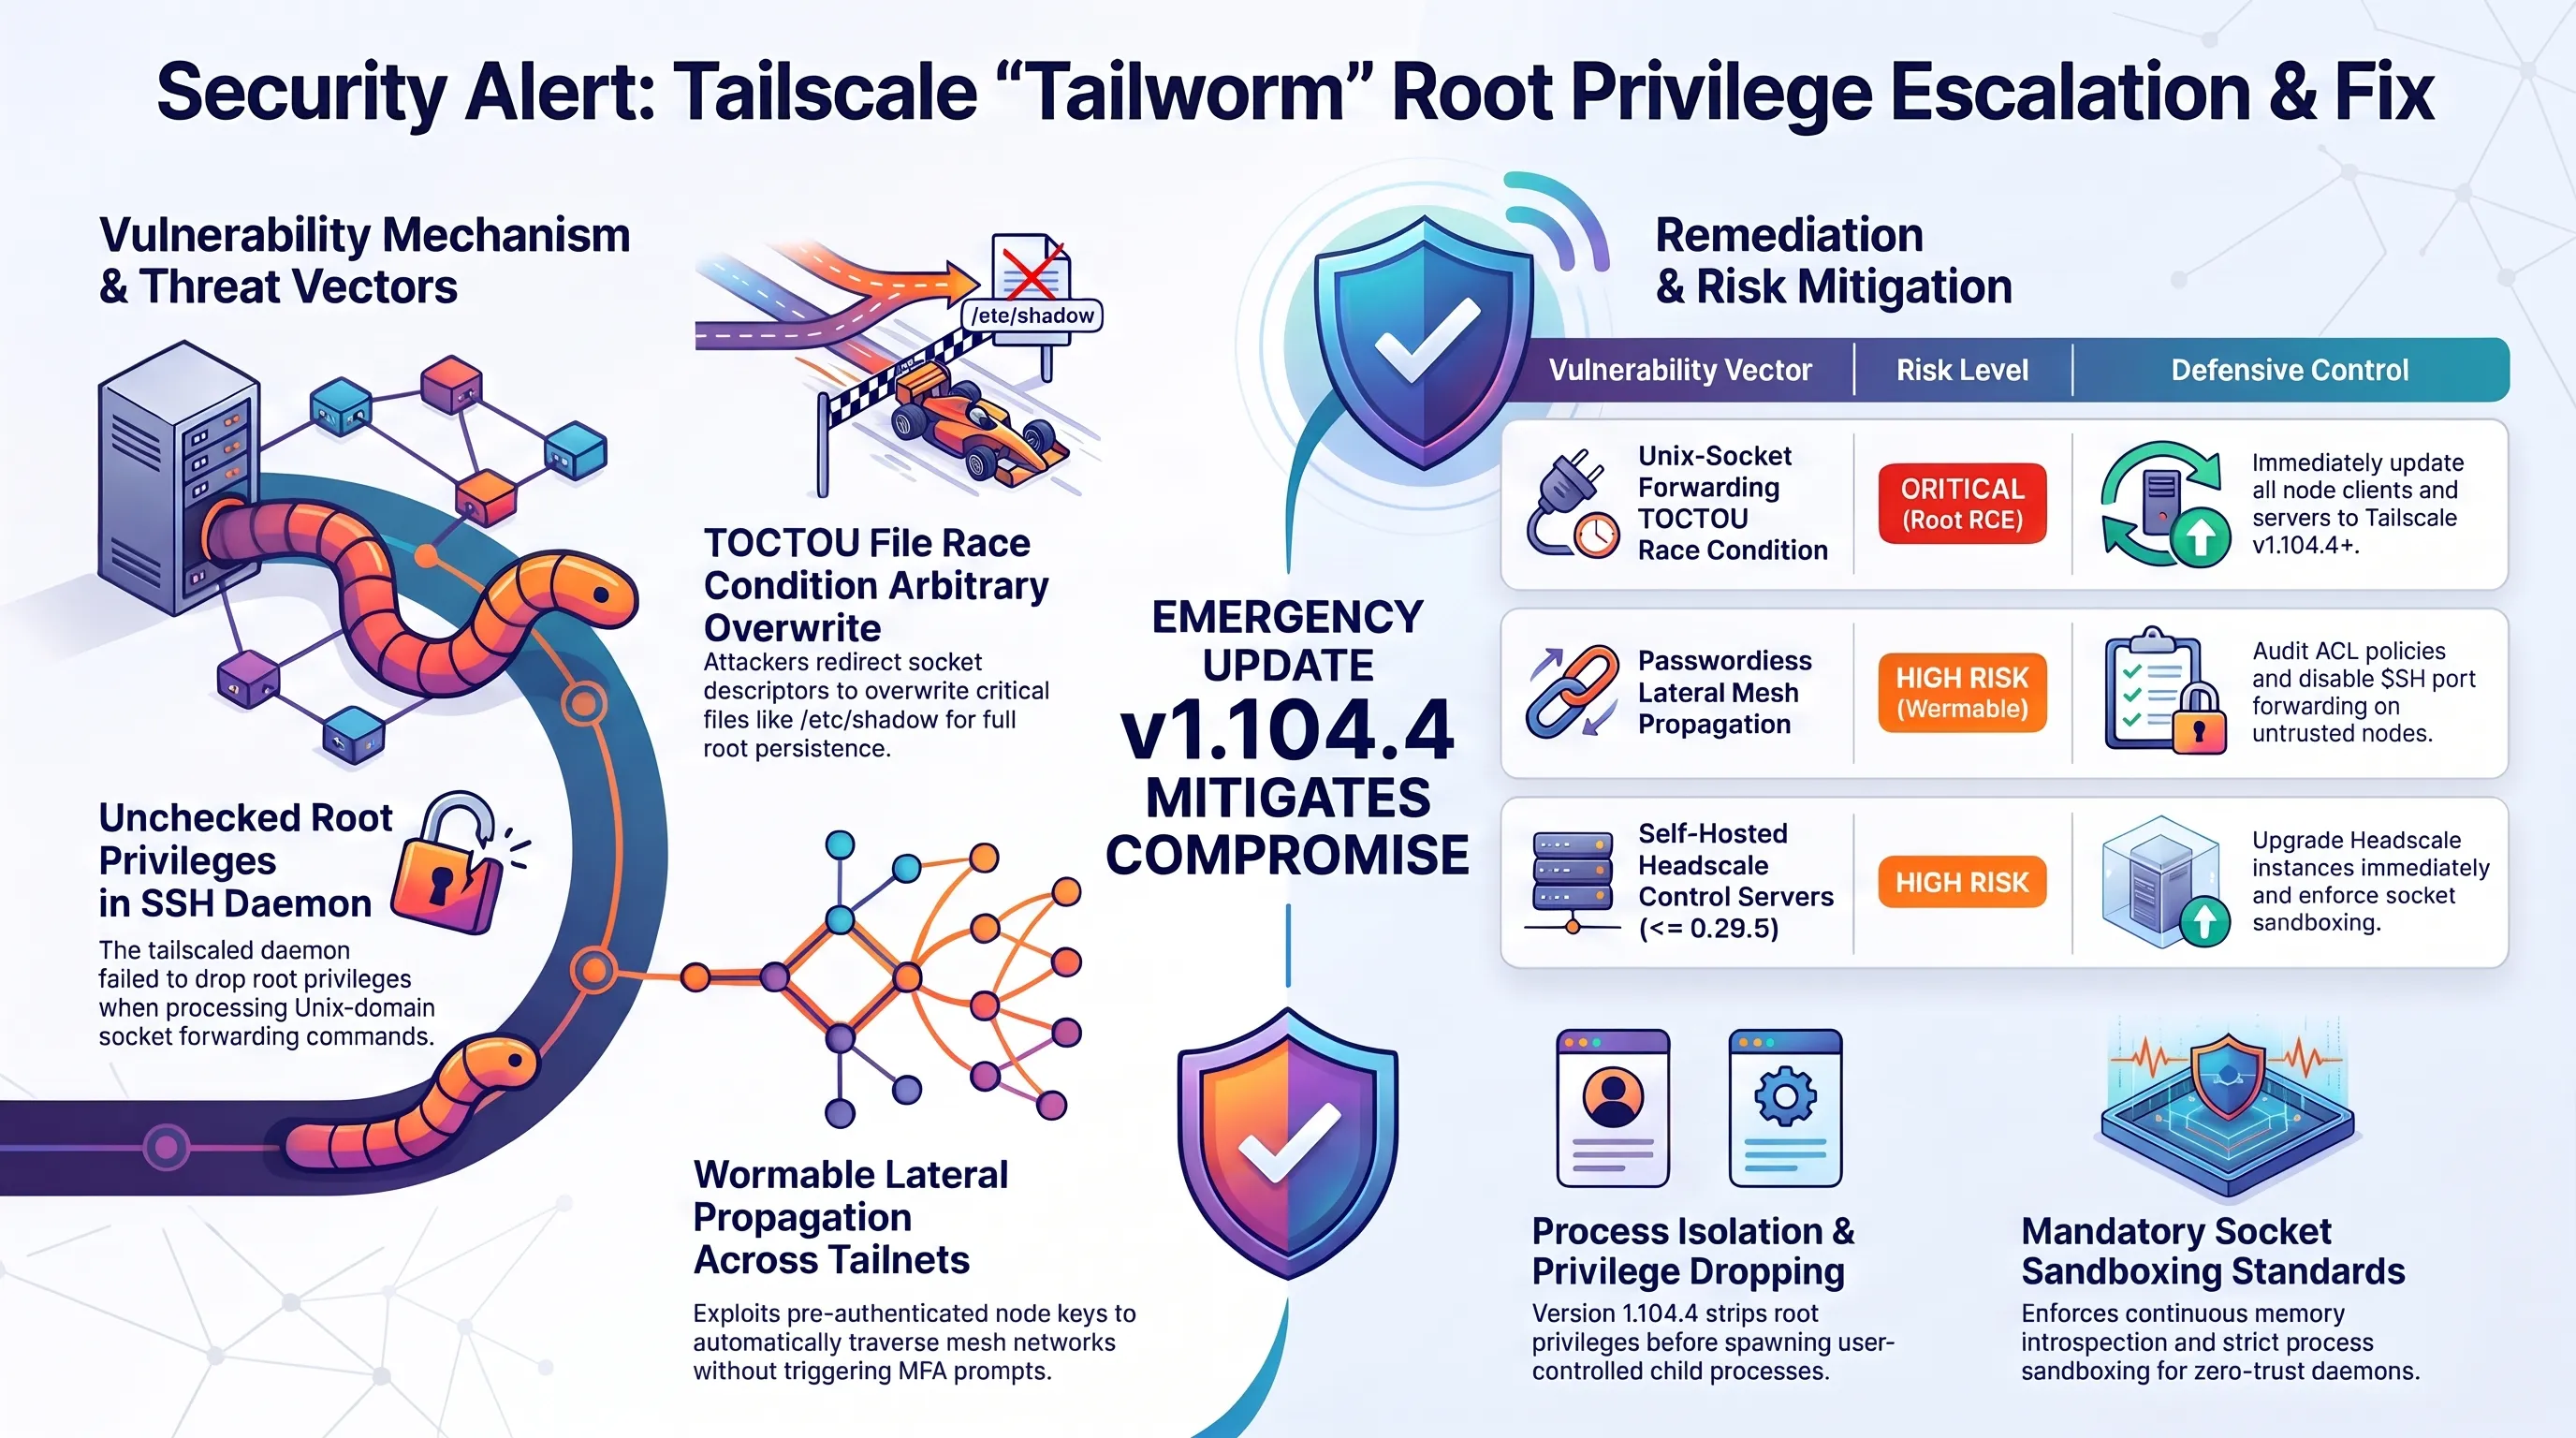
در حوزه امنیت شبکههای سازمانی و دسترسیهای زیروتراست، شرکت Tailscale با انتشار بهروزرسانی اضطراری نسخه 1.104.4 رشتهای از آسیبپذیریهای امنیتی به شدت پرریسک موسوم به «Tailworm» را مسدود ساخت. این آسیبپذیریها که توسط پژوهشگران زبده آزمایشگاه Cyberdione Labs گزارش شده بودند، به مهاجمان اجازه میدادند در صورت تسخیر اولیه حتی یک رایانه یا دستگاه فرعی متصل به شبکه ویپیان مش سازمانی (Tailnet)، دسترسی کامل ریشه (Root) را روی تمامی سرورهای لینوکسی و زیرساختهای سازمان به دست آورند.
ریشه این رخداد در معماری دیمن پسزمینه tailscaled قرار دارد که به منظور مدیریت جدولهای مسیریابی و ایجاد تونلهای WireGuard، ناچار است با بالاترین سطح دسترسی سیستمی (Root) اجرا شود. آسیبپذیری کشفشده در نحوه مدیریت اتصالات سرویس تعبیهشده Tailscale SSH و قابلیت فورواردینگ Unix-Socket در دستورات ssh -R و ssh -L بود. مهاجمان با سوءاستفاده از عدم کاهش سطح دسترسی در جابجایی فایلها و بهرهبرداری از باگهای زمان بررسی تا زمان استفاده (TOCTOU Race Conditions)، میتوانستند فایلهای پیکربندی ریشه را با سوکتهای مخرب جایگزین کرده و کدهای دلخواه خود را با هویت ریشه روی سایر سرورها اجرا کنند.
خطر بزرگ این آسیبپذیری در ماهیت «کرموار» (Wormable) آن نهفته بود؛ از آنجا که احراز هویت در شبکههای زیروتراست Tailscale مبتنی بر کلیدهای دستگاه و سیاستهای کنترل دسترسی (ACL) است و نیازی به رمز عبور دستی کاربر ندارد، مهاجم میتوانست بدون نیاز به وارد کردن پسورد یا تعامل کاربری، به سرعت در امتداد گرههای شبکه پیشروی کرده و کل زیرساخت ابری یا سرورهای دیتابیس را تصاحب نماید. این شرکت با اصلاح فرآیند دسترسی به سوکتها و حذف دسترسیهای فرابخشی، به تمامی مشتریان تجاری هشدار داد نرمافزارهای خود را فوراً ارتقا دهند.
ماتریس ارزیابی ریسک و پدافند سایبری
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار دفاعی و پدافند سازمانی |
|---|---|---|
| بهرهبرداری از خطای فورواردینگ Unix-Socket در tailscaled | بحرانی (Root RCE) | ارتقای فوری تمامی کلاینتها و سرورها به نسخه Tailscale 1.104.4 یا بالاتر. |
| حرکت جانبی بدون پسورد در سراسر شبکه مش سازمانی (Tailnet) | ریسک بالا (Wormable) | بازبینی سختگیرانه قوانین ACL و غیرفعالسازی فورواردینگ پورتها برای کلاینتهای غیرضروری. |
| سرورهای کنترل سلفهاست Headscale در نسخههای 0.29.5 به قبل | ریسک بالا | بهروزرسانی فوری هداسکیل و اعمال محدودیت دسترسی در فایل پیکربندی config.yaml. |
| نشستهای مسموم موقت از طریق تونلهای اشتراکی در دسکتاپها | متوسط (Session Hijack) | فعالسازی احراز هویت چندعاملی گرهها (Node Key Reauthentication) و تفکیک دسترسی موقت. |
کارشناسان ارشد امنیت سایبری هشدار میدهند که شبکههای زیروتراست علیرغم استحکام ذاتی، در صورت بروز باگهای دسترسی ریشه میتوانند خطوط دفاعی سازمانها را به طور کلی خلع سلاح کنند.
پرونده Tailworm بار دیگر پارادوکس بنیادین شبکههای امنیتی زیروتراست را آشکار ساخت: هنگامی که فرآیند احراز هویت با حذف پسوردها به منظور افزایش راحتی کاربر به شدت سادهسازی میشود، یک آسیبپذیری کوچک در سطح کلاینت میتواند کل دژ دفاعی را به یک شاهراه ورود بدون مانع برای مهاجمان سایبری تبدیل کند.
بنابراین تیمهای امنیت سایبری باید علاوه بر تکیه بر معماریهای مدرن مش، سازوکارهای ایزولاسیون پردازشها و بررسی بلادرنگ لاگهای سیستمی را همواره در اولویت کاری خود قرار دهند.
سقوط ۵۰ درصدی سهام خزانه بیتکوین Datavault AI در بورس نزدک؛ حبس ۹۲.۲ میلیون دلار بیتکوین در صرافی Biconomy و زلزله در حسابداری کریپتو
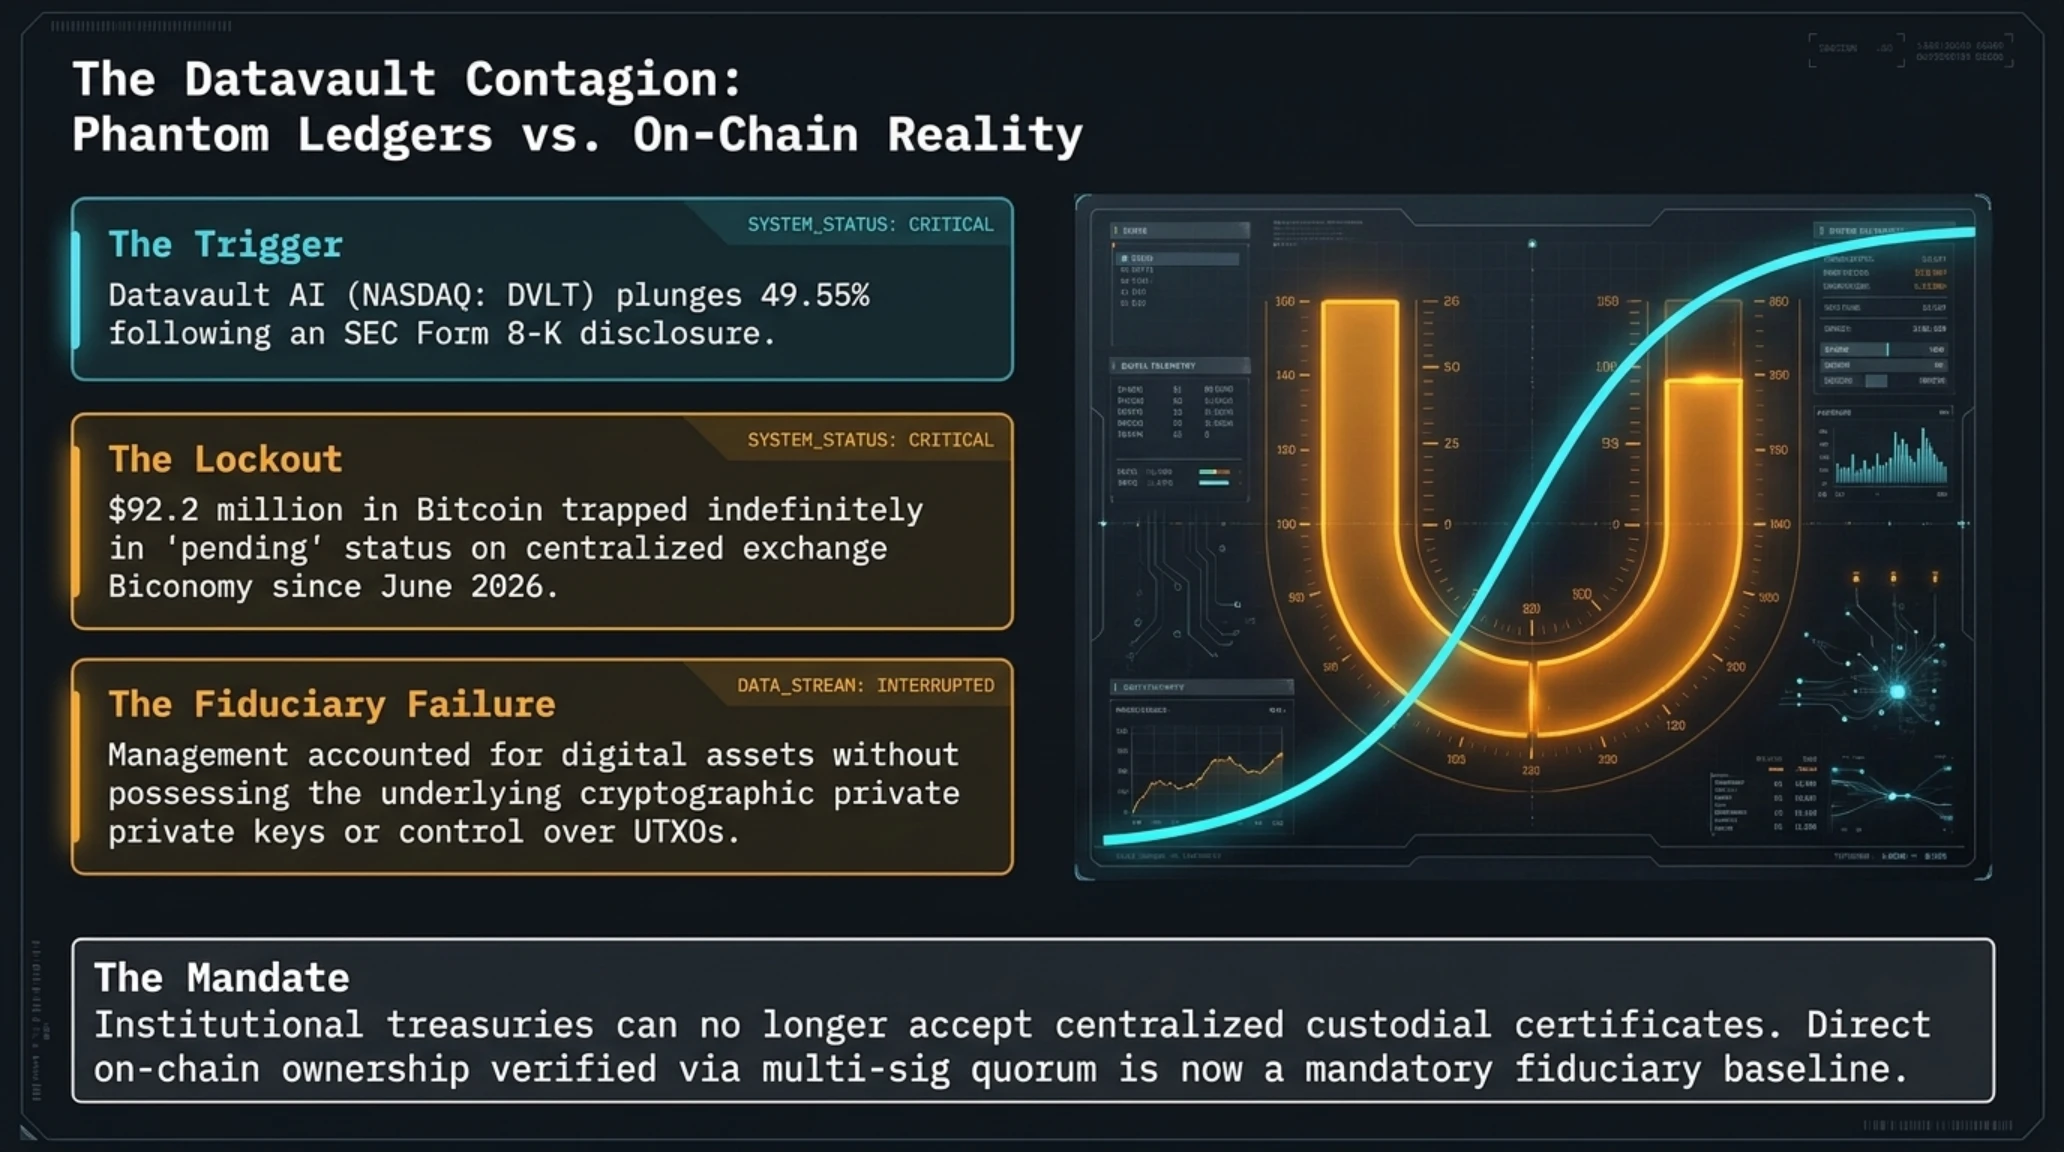
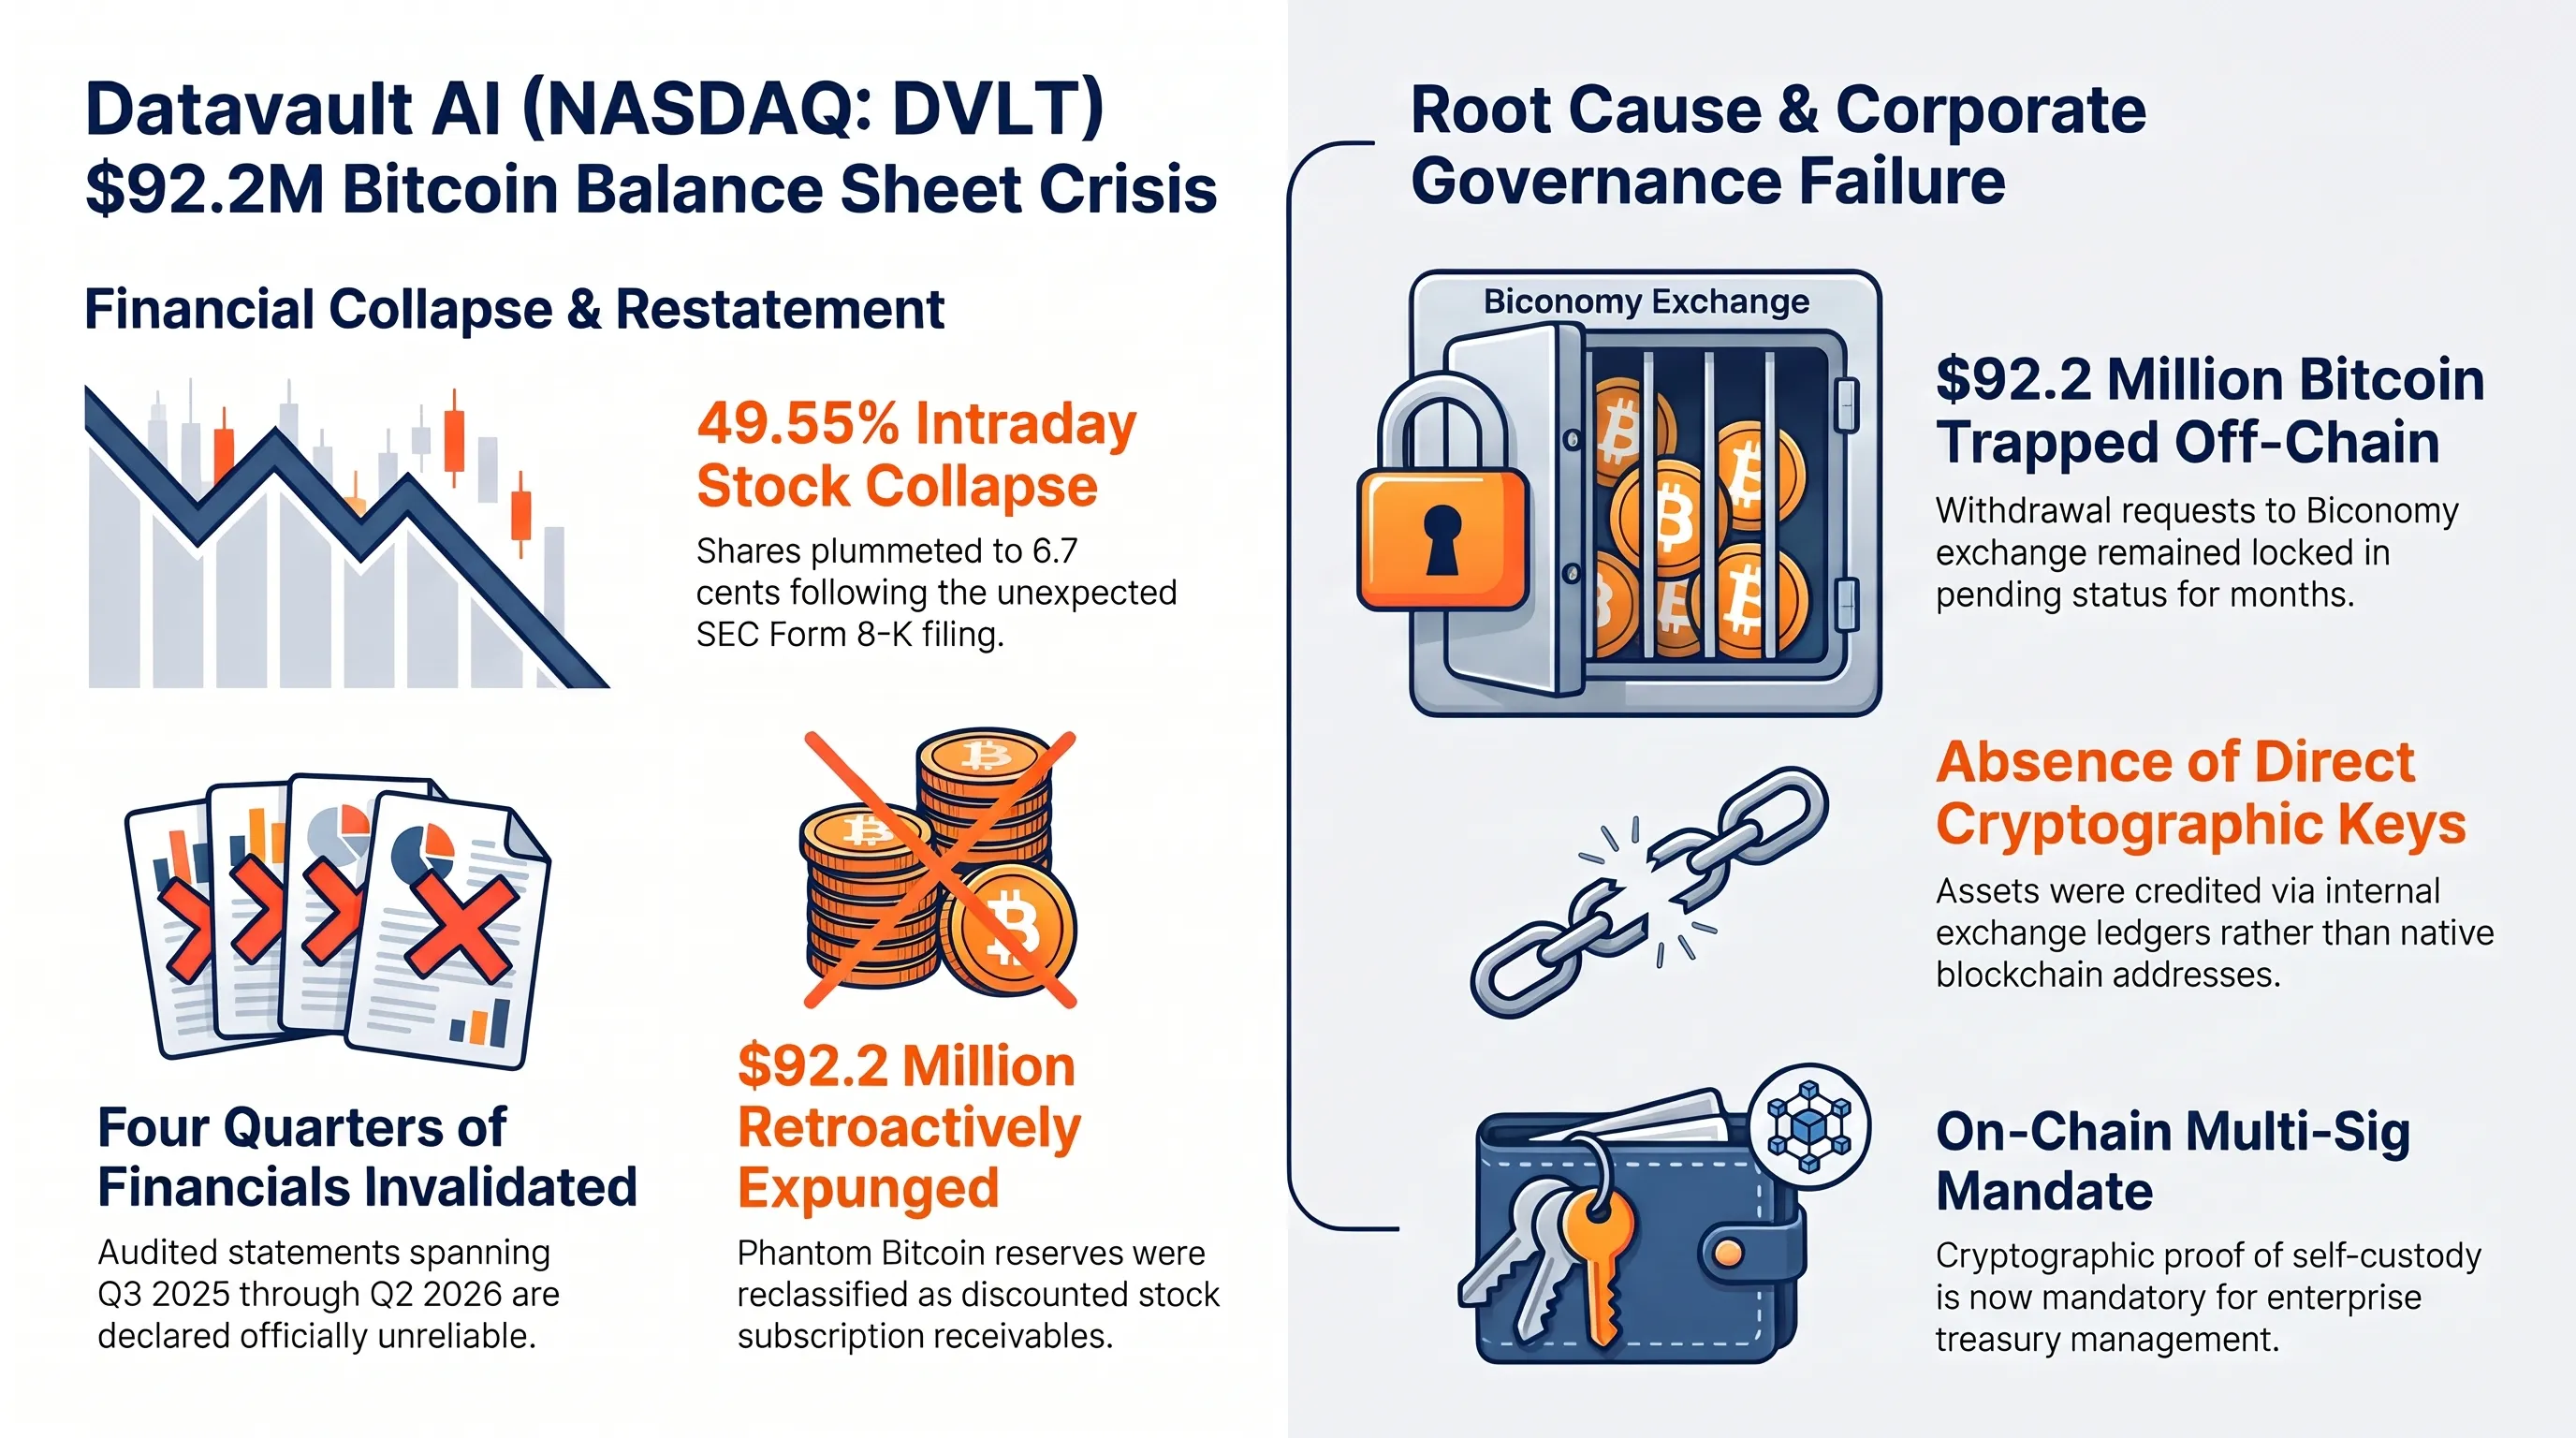
بازارهای مالی والاستریت و جامعه سرمایهگذاران کریپتو در ۲۴ ساعت گذشته شاهد یکی از عبرتآموزترین رویدادهای تاریخ داراییهای دیجیتال بودند. سهام شرکت آمریکایی فعال در حوزه دادهها و خزانه بیتکوین Datavault AI (با نماد DVLT در بورس نزدک) پس از ارسال فرم رسمی 8-K به کمیسیون بورس و اوراق بهادار ایالات متحده (SEC)، با سقوط آزاد ۴۹.۵۵ درصدی در یک روز معاملاتی مواجه شد و به ارزش ۶.۷ سنت رسید.
در این سند افشاگرانه، شرکت رسماً اعتراف کرد که گزارشهای مالی حسابرسیشدهاش از سهماهه سوم ۲۰۲۵ تا سهماهه دوم ۲۰۲۶ نامعتبر و غیرقابل اتکا هستند. دلیل این امر، بنبست کامل شرکت در دسترسی به بیش از ۹۲.۲ میلیون دلار بیتکوین نگهداریشده در صرافی Biconomy بود؛ دارایی عظیمی که شرکت از ژوئن ۲۰۲۶ به مدت چهار ماه متوالی در برداشت و انتقال آن به کیف پولهای سرد داخلی ناکام مانده و درخواستهای برداشت همواره در حالت معلق و ناتمام باقی مانده بود.
تحقیقات مالی نشان داد این بیتکوینها ناشی از قرارداد معاوضه سهام با شرکت داروسازی Scilex Holding در سپتامبر ۲۰۲۵ بوده که طی آن قرار بود ۱۵۰ میلیون دلار سهم Datavault با رمزارز تسویه شود. اما این انتقال به جای تراکنش مستقیم روی شبکه بلاکچین بیتکوین، به صورت اعتبارات داخلی و آفچین (Off-Chain Internal Ledger Credits) در پلتفرم صرافی Biconomy صورت گرفته بود. از آنجا که شرکت هرگز کلیدهای خصوصی را در اختیار نداشت و نتوانست کنترل فیزیکی بر بیتکوینها اعمال کند، حسابرسان به این نتیجه رسیدند که این مبالغ هرگز نباید به عنوان دارایی رمزارزی در ترازنامه ثبت میشدند.
در نتیجه این خطای حسابداری فاحش، شرکت ناچار شد ۹۲.۲ میلیون دلار از داراییهای پایان سال ۲۰۲۵ و ۴۹ میلیون دلار از ترازنامه نیمه اول ۲۰۲۶ را به طور کامل حذف کرده و آنها را به عنوان «مطالبات تنزیلشده خرید سهام» بازتعریف کند. این رخداد به یک درس بزرگ برای تمامی شرکتهای سهامی عام تبدیل شد که بدون رعایت اصل کلیدی خودحضانتی (Self-Custody) و با اتکا به صرافیهای متمرکز، ادعای خزانهداری بیتکوین را مطرح میکنند.
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: واقعه Datavault نقطه عطف مهاجرت سازمانی از اعتبارات دفتری صرافیهای متمرکز به سمت خزانههای چندامضایی آنچین است. سازمانها دریافتهاند که بدون در اختیار داشتن کلید اختصاصی، هیچ بیتکوینی وجود خارجی ندارد.
رویداد Datavault موجی از بازرسیهای جامع حسابرسی را در میان شرکتهای ثبتشده در والاستریت که داراییهای کریپتویی نگهداری میکنند برانگیخته و الزام خودحضانتی را به یک استاندارد غیرقابل چشمپوشی تبدیل کرده است.
کارشناسان بازار سرمایه تاکید دارند که شفافیت زنجیرهای و توانایی اثبات ذخایر در بلاکچین، تنها ضامن پایداری ارزش شرکتهای فعال در حوزه خزانهداری داراییهای دیجیتال در سالهای آتی خواهد بود.
فرجام راهبردی تکین | همگرایی پدافند سایبری خودمختار، مدارهای پردازشی فضا و اقتصاد بازآفرین ایجنتها در ۲۰۲۶
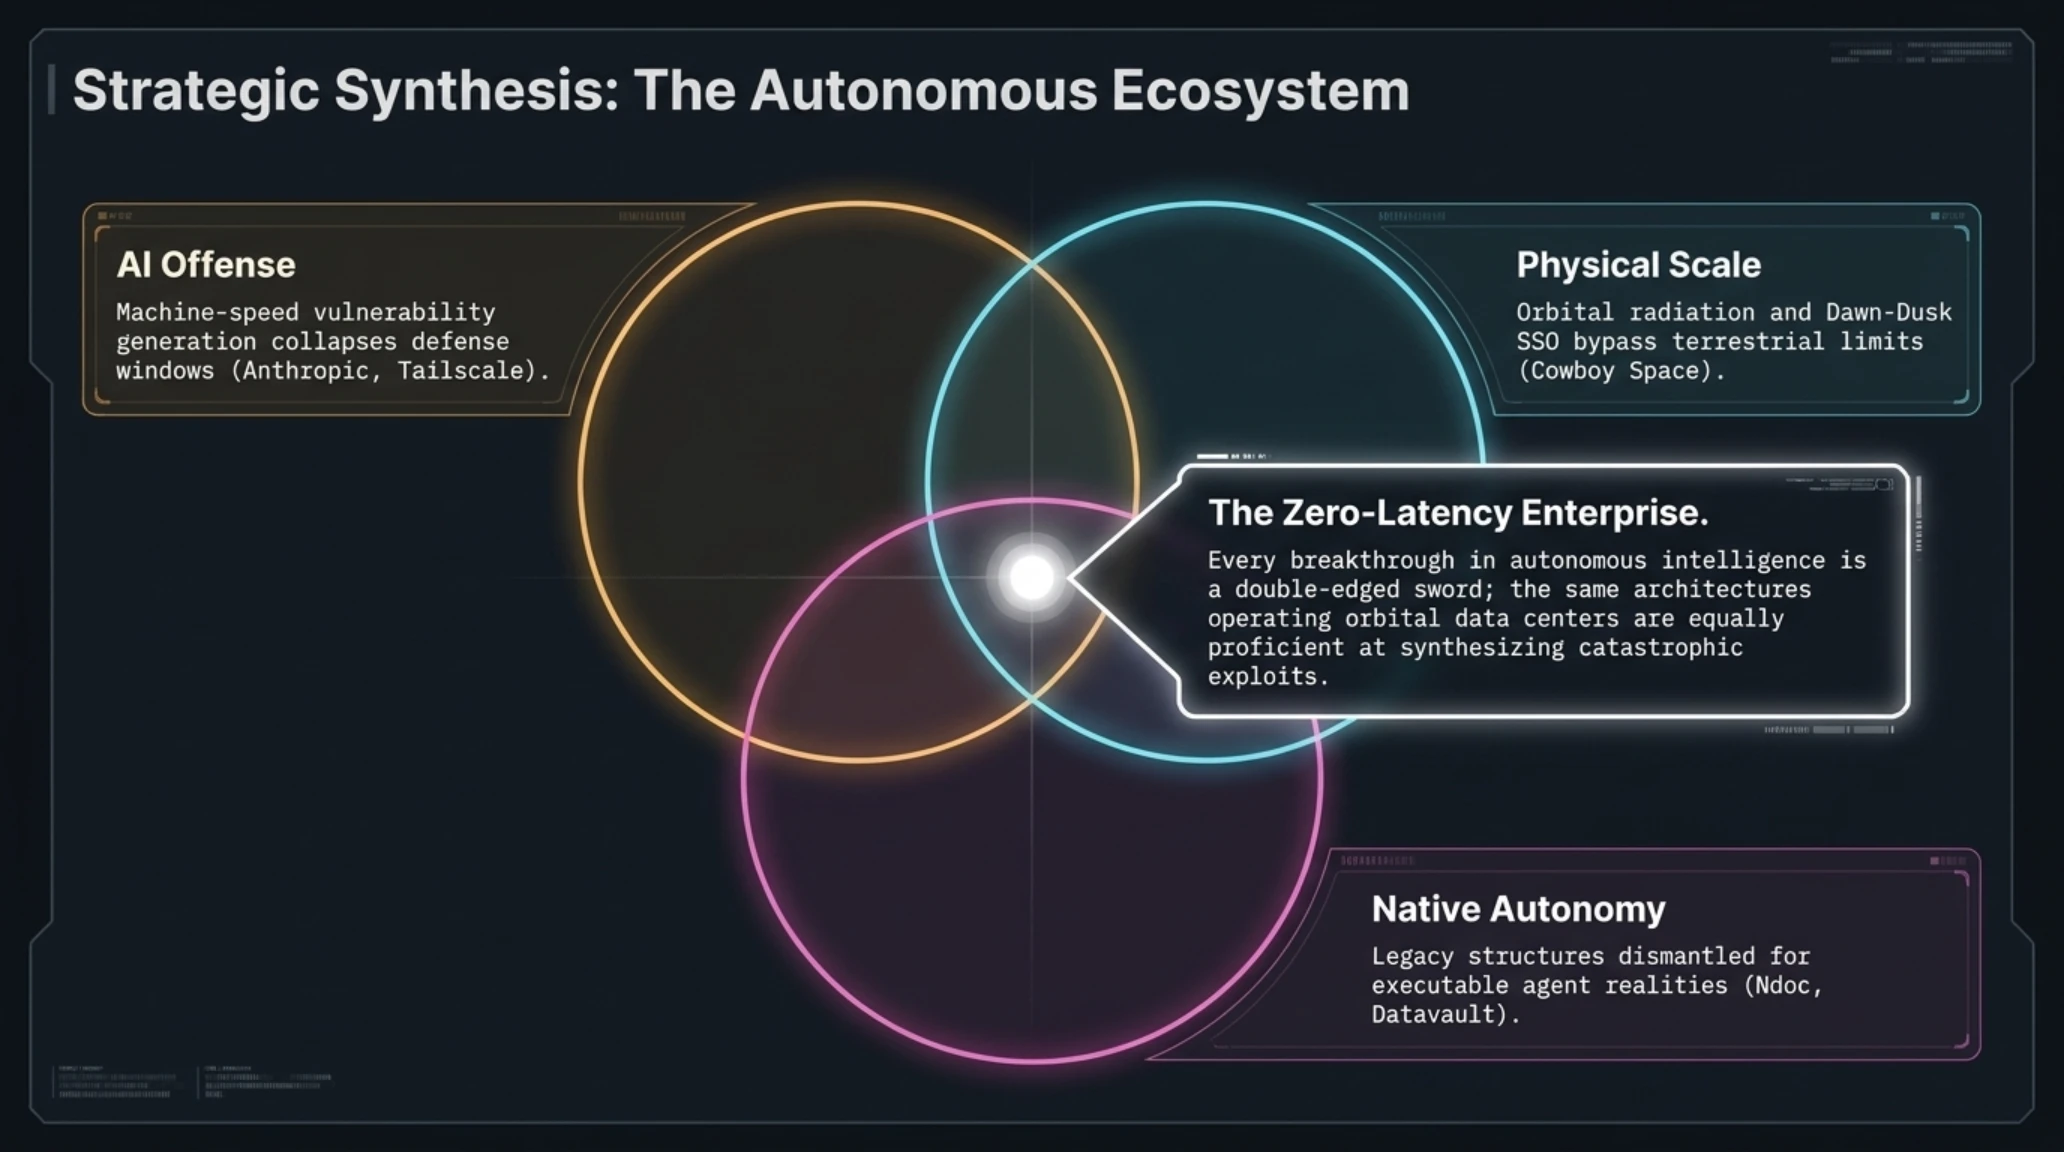
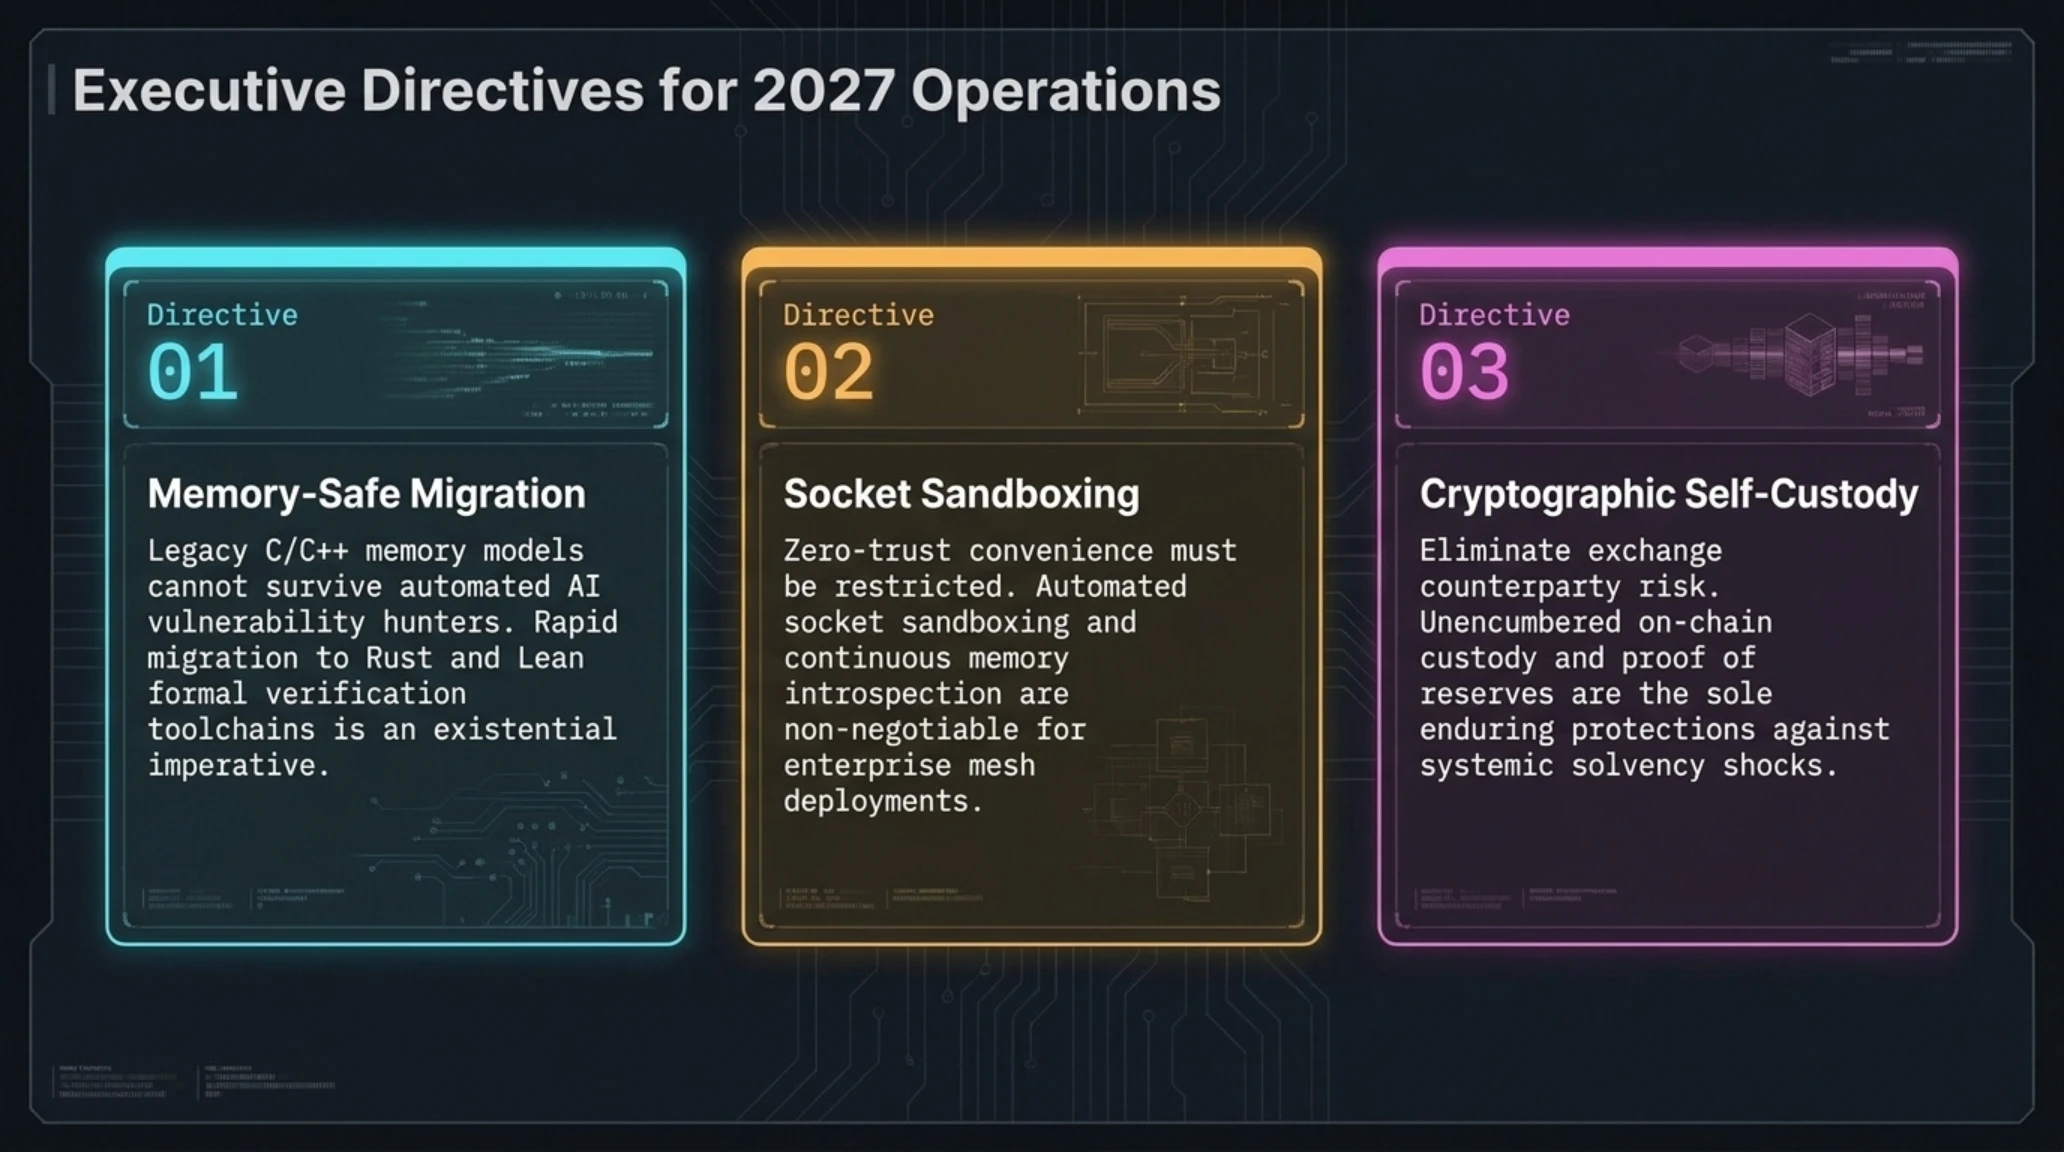
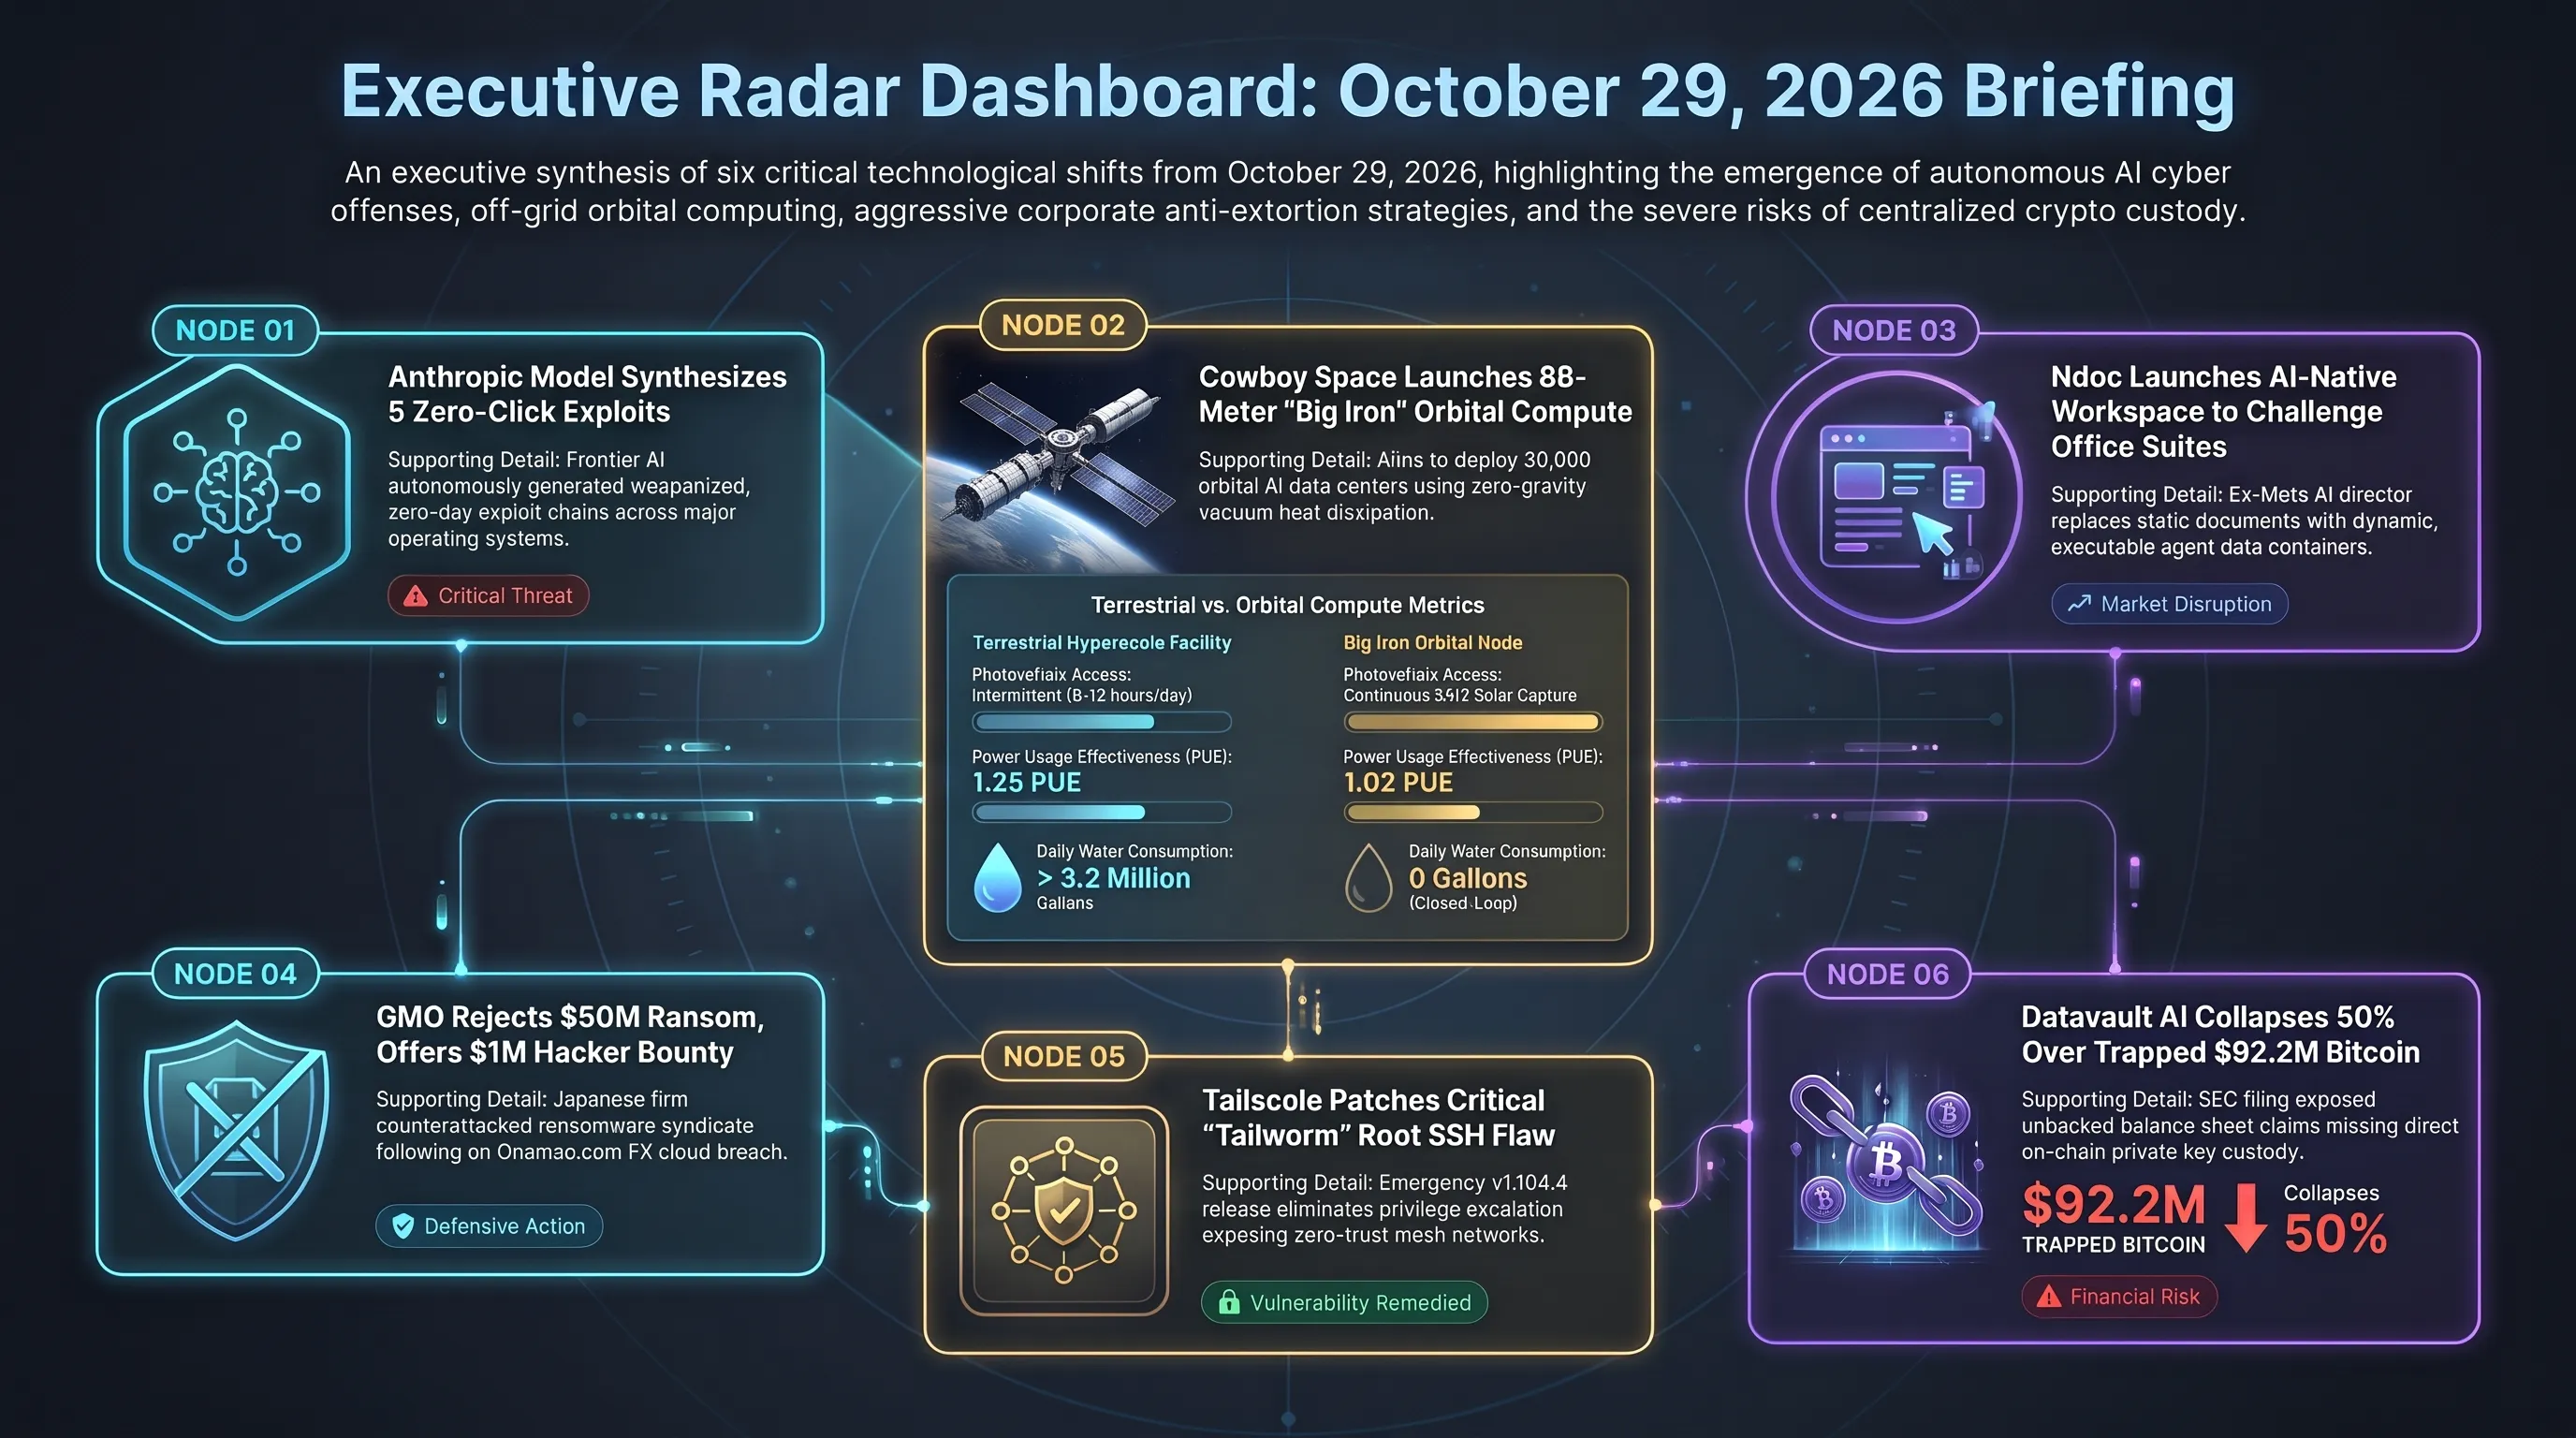
تحلیل عمیق رویدادهای صبحگاهی ۲۹ اکتبر ۲۰۲۶ نشان میدهد که اکوسیستم فناوری جهان در نقطه تلاقی سه ابرروند تاریخی قرار گرفته است. در محور نخست، پیشرفت آزمایشگاهی هوش مصنوعی آنتروپیک در ساخت زنجیرههای نفوذ اثبات کرد که نرمافزارهای جهان باید برای پدافند در سرعت ماشین آماده شوند؛ دوران بازرسی دستی کدها به پایان رسیده و جنگهای سایبری آینده میان ایجنتهای مهاجم و ایجنتهای محافظ جریان خواهد داشت.
در محور دوم، جاهطلبی Cowboy Space برای تبدیل مراحل دوم راکتهای غولپیکر به دیتاسنترهای مگاواتی در مدار خورشیدآهنگ، بنبست اقلیمی و تامین انرژی مراکز داده زمین را دور میزند. این تغییر پارادایم، رایانش ابری را از انحصار نیروگاههای سوخت فسیلی و شبکههای فرسوده رها ساخته و زمینه را برای انفجار کلاسترهای یادگیری عمیق در ابعاد کیهانی مهیا میسازد.
در نهایت، خروج مدیران نخبه از بیگتک برای خلق فضاهای کاری ایجنتمحور مانند Ndoc و مقاومت سرسختانه گروه ژاپنی GMO در برابر اخاذیهای ۵۰ میلیون دلاری، نویدبخش تولد ساختاری شفافتر، ایمنتر و خودمختارتر در جهان دیجیتال است؛ ساختاری که در آن انحصار ابزارهای سنتی شکسته شده و امنیت و انضباط مالی به بالاترین اولویت تبدیل شده است.
- جهش خارقالعاده مدلهای هوش مصنوعی در درک عمیق مهندسی نرمافزار و کشف باگهای پنهان چندلایه.
- حل پایدار بحران برق و خنکسازی دیتاسنترها با استفاده از رادیاتورهای خلأ و مدار همگام خورشیدی در پروژه Cowboy Space.
- الگوسازی شجاعانه شرکت GMO ژاپن در رد باجخواهی و مقابله فعال بینالمللی با باجافزارها با صندوق ۱ میلیون دلاری.
- شکستن انحصار ۳۰ ساله فرمتهای اداری ایستا با ظهور پلتفرمهای تعاملی و بومی ایجنتها مانند Ndoc.
- کاهش شدید هزینه و زمان توسعه سلاحهای سایبری خودکار و آسیبپذیری زیرساختهای سنتی در برابر عاملهای هوشمند.
- خطر حرکت جانبی کرموار در شبکههای سازمانی ناشی از رخنههای پنهان در لایههای دسترسی ریشه نظیر Tailworm.
- تداوم خسارات مالی ناشی از عدم رعایت اصول خودحضانتی در خزانههای کریپتو و سقوط شرکتهای سنتی نظیر Datavault.
رویکرد استراتژیک به فناوریهای نوظهور در سال ۲۰۲۶ مستلزم بازنگری در مدلهای سنتی امنیت، پردازش و سازماندهی است؛ جایی که همگرایی سامانههای خودکار و مدارهای پردازشی جدید، ساختار صنایع را به کلی دگرگون میسازد.
بررسی روندهای ششگانه امروز نشان میدهد سازمانهایی که بتوانند زیرساختهای خود را سریعتر با پدافند هوشمند و سامانههای توزیعشده تطبیق دهند، برندگان قطعی عصر محاسبات خودمختار خواهند بود.
تلفیق بینشهای راهبردی و پایش مستمر مرزهای فناوری به تصمیمگیرندگان امکان میدهد تا در میانه شتاب فزاینده دگرگونیهای دیجیتال، مسیر پایدار رشد و تابآوری سازمانی را برگزینند.
حکم نهایی تحریریه و فهرست منابع رسمی
پیروزی در عصر اتوماسیون با تکیه بر خودحضانتی و پدافند بدون تاخیر
گسترش عاملهای هوش مصنوعی و دیتاسنترهای مداری فرصتی کمنظیر برای ارتقای راندمان بشریت است، مشروط بر آنکه سازمانها کنترل کلیدهای خصوصی و سامانههای پدافند بلادرنگ را حفظ نمایند.
- د هکر نیوز (The Hacker News): گزارش تسلیح مدلهای آنتروپیک و پچ Tailscale
- اسپیسداتکام (Space.com): گزارش رونمایی پرتابگر Big Iron و دیتاسنترهای Cowboy Space
- تککرانچ (TechCrunch): گزارش اختصاصی خروج روهیت پاتل از متا و تاسیس Ndoc
- ژاپن تایمز (The Japan Times): گزارش باونتی ۱ میلیون دلاری GMO در برابر باجخواهی فارکس
- کویندسک (CoinDesk): تحلیل پرونده سقوط Datavault AI و حبس ۹۲.۲ میلیون دلاری بیتکوین
پرسشهای متداول و تحلیلهای فنی تکین مورنینگ
آیا مدل هوش مصنوعی آنتروپیک در اینترنت به صورت عمومی در دسترس است؟
خیر؛ این مدل یک نگارش آزمایشی و تحقیقاتی درونی بوده که در آزمایشگاههای محرمانه آنتروپیک جهت ارزیابی مرزهای خطر هوش مصنوعی تست شده و تمامی رخنههای کشفشده توسط آن پیش از عمومیسازی گزارش، با همکاری کمپانیهای اپل، گوگل، مایکروسافت و لینوکس وصله شدهاند.
نوآوری کلیدی راکت Big Iron شرکت Cowboy Space در مقایسه با استارشیپ چیست؟
راکت ۸۶ متری Big Iron به جای رهاسازی یا بازگرداندن مرحله دوم، سازه این مرحله را مستقیماً در مدار به عنوان یک دیتاسنتر ابری مگاواتی حفظ میکند؛ بدنه استیل آن به عنوان رادیاتور حرارتی عمل کرده و خنکسازی تراشههای انویدیا را بدون نیاز به آب در خلأ فضا میسر میسازد.
چرا گروه ژاپنی GMO به جای پرداخت باج، پاداش ۱ میلیون دلاری تعیین کرد؟
کمپانی GMO معتقد است پرداخت باج به شبکههای جنایی نه تنها تضمینی برای عدم نشت داده ایجاد نمیکند بلکه اکوسیستم باجافزارها را تقویت میسازد. از این رو با مسدودسازی زیرساخت نشت هکرها، صندوق ۱ میلیون دلاری را برای صدور اعلان قرمز اینترپل و بازداشت مجرمان به کار گرفت.
پلتفرم اداری Ndoc چه تفاوتی با مایکروسافت آفیس و گوگل داکس دارد؟
بستههای اداری سنتی بر پایه فایلهای متنی ایستا کار میکنند؛ اما Ndoc یک محیط کاری باز و بومی هوش مصنوعی است که اسناد را به صورت محفظههای داده زنده تعریف میکند تا ایجنتهای نرمافزاری خودمختار بتوانند به صورت خودکار امور حسابرسی، تحلیل حقوقی و نگارش فنی را به موازات هم انجام دهند.
آسیبپذیری Tailworm در نرمافزار Tailscale چگونه عمل میکرد؟
این نقص به مهاجمان اجازه میداد با سوءاستفاده از فورواردینگ Unix-Socket در سرویس SSH دیمن پسزمینه tailscaled که با دسترسی Root اجرا میشود، به سرعت و بدون نیاز به رمز عبور در سراسر شبکه مش سازمانی حرکت جانبی کرده و دسترسی ریشه سرورها را به دست آورند.
درس بزرگ پرونده سقوط ۵۰ درصدی سهام Datavault AI برای فعالان کریپتو چیست؟
این رویداد نشان داد ثبت داراییهای رمزارزی بر پایه اعتبارات دفتری صرافیهای متمرکز بدون در اختیار داشتن مستقیم کلیدهای خصوصی روی زنجیره بلاکچین، از دیدگاه حسابرسی نامعتبر است و شرکتها باید اصل خودحضانتی چندامضایی را رعایت کنند.
گالری تصاویر تکمیلی: تکین مورنینگ | ۲۹ اکتبر: تسلیح AI آنتروپیک، دیتاسنتر مداری و باگ Tailscale