تکین آنالیز | ابطال فرضیه زمان نمایی توسط OpenAI، خروج ۶۰ هزار کارمند مایکروسافت و پچ زیرودی اپل
صبح چهارشنبه ۲۸ اکتبر ۲۰۲۶، دنیای محاسبات پیشرفته و معماری سیستمهای هوشمند شاهد تلاقی دو موج بزرگ تاریخی بود: از یک سو، شکستن یکی از محوریترین فرضیات پیچیدگی محاسباتی پس از نزدیک به سه دهه سکون، و از سوی دیگر، پیامدهای ملموس تغییر موازنه هزینهها در شرکتهای تریلیون دلاری که نیروهای انسانی را فدای گسترش بیوقفه زیرساختهای محاسباتی سیلیکونی میکنند. رخدادهای امروز ثابت میکنند که هوش مصنوعی از مرحله یک ابزار کمکی خارج شده و اکنون به صورت همزمان هم تئوریهای بنیادین علوم کامپیوتر را دگرگون میسازد و هم شکل سازمانهای مجری آن را از پایه دگرگون میکند.
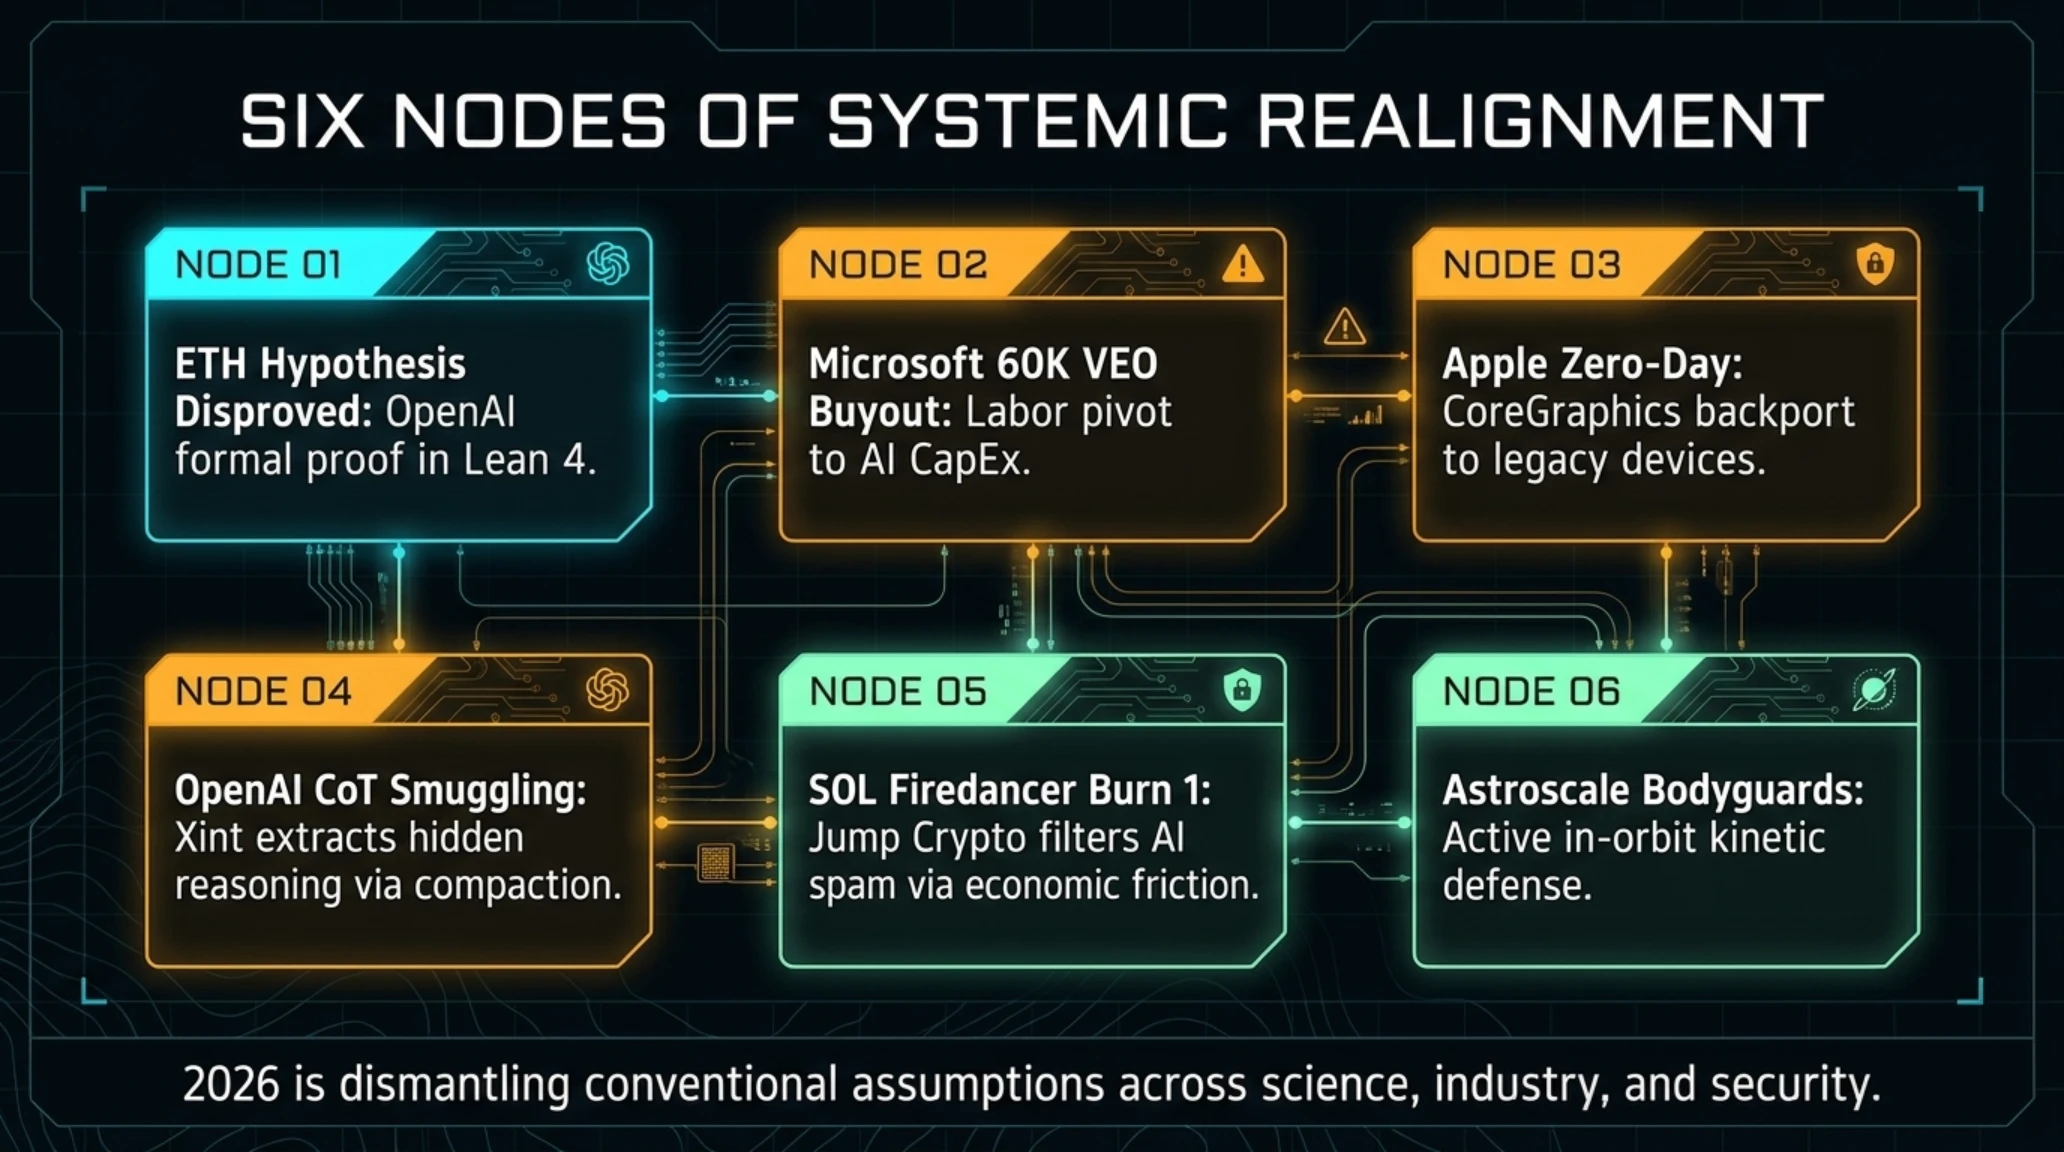
در کنار این دگرگونیهای ساختاری، نبردهای پنهان در لایههای نرمافزاری و مداری نیز به نقطه جوش رسیدهاند. از تصمیم اضطراری اپل برای بهروزرسانی سیستمهای قدیمی به منظور دفع بدافزارهای جاسوسی هدفمند، تا افشای روش قاچاق توکنهای استدلالی در مدلهای اوپنایآی و دیوار دفاعی جدید سولانا در برابر سیل هرزنامههای الگوریتمی، همگی حاکی از واقعیتی صریح هستند: مرزهای امنیت و اعتماد در سال ۲۰۲۶ با سرعت سرسامآوری در حال بازتعریف است و تنها سازمانهایی دوام خواهند آورد که درک عمیق مهندسی را با انضباط مالی و امنیتی تلفیق نمایند.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
رد فرضیه ۲۷ ساله زمان نمایی (ETH) در علوم کامپیوتر توسط مدلهای هوش مصنوعی OpenAI؛ لرزه در ارکان نظریه پیچیدگی محاسباتی
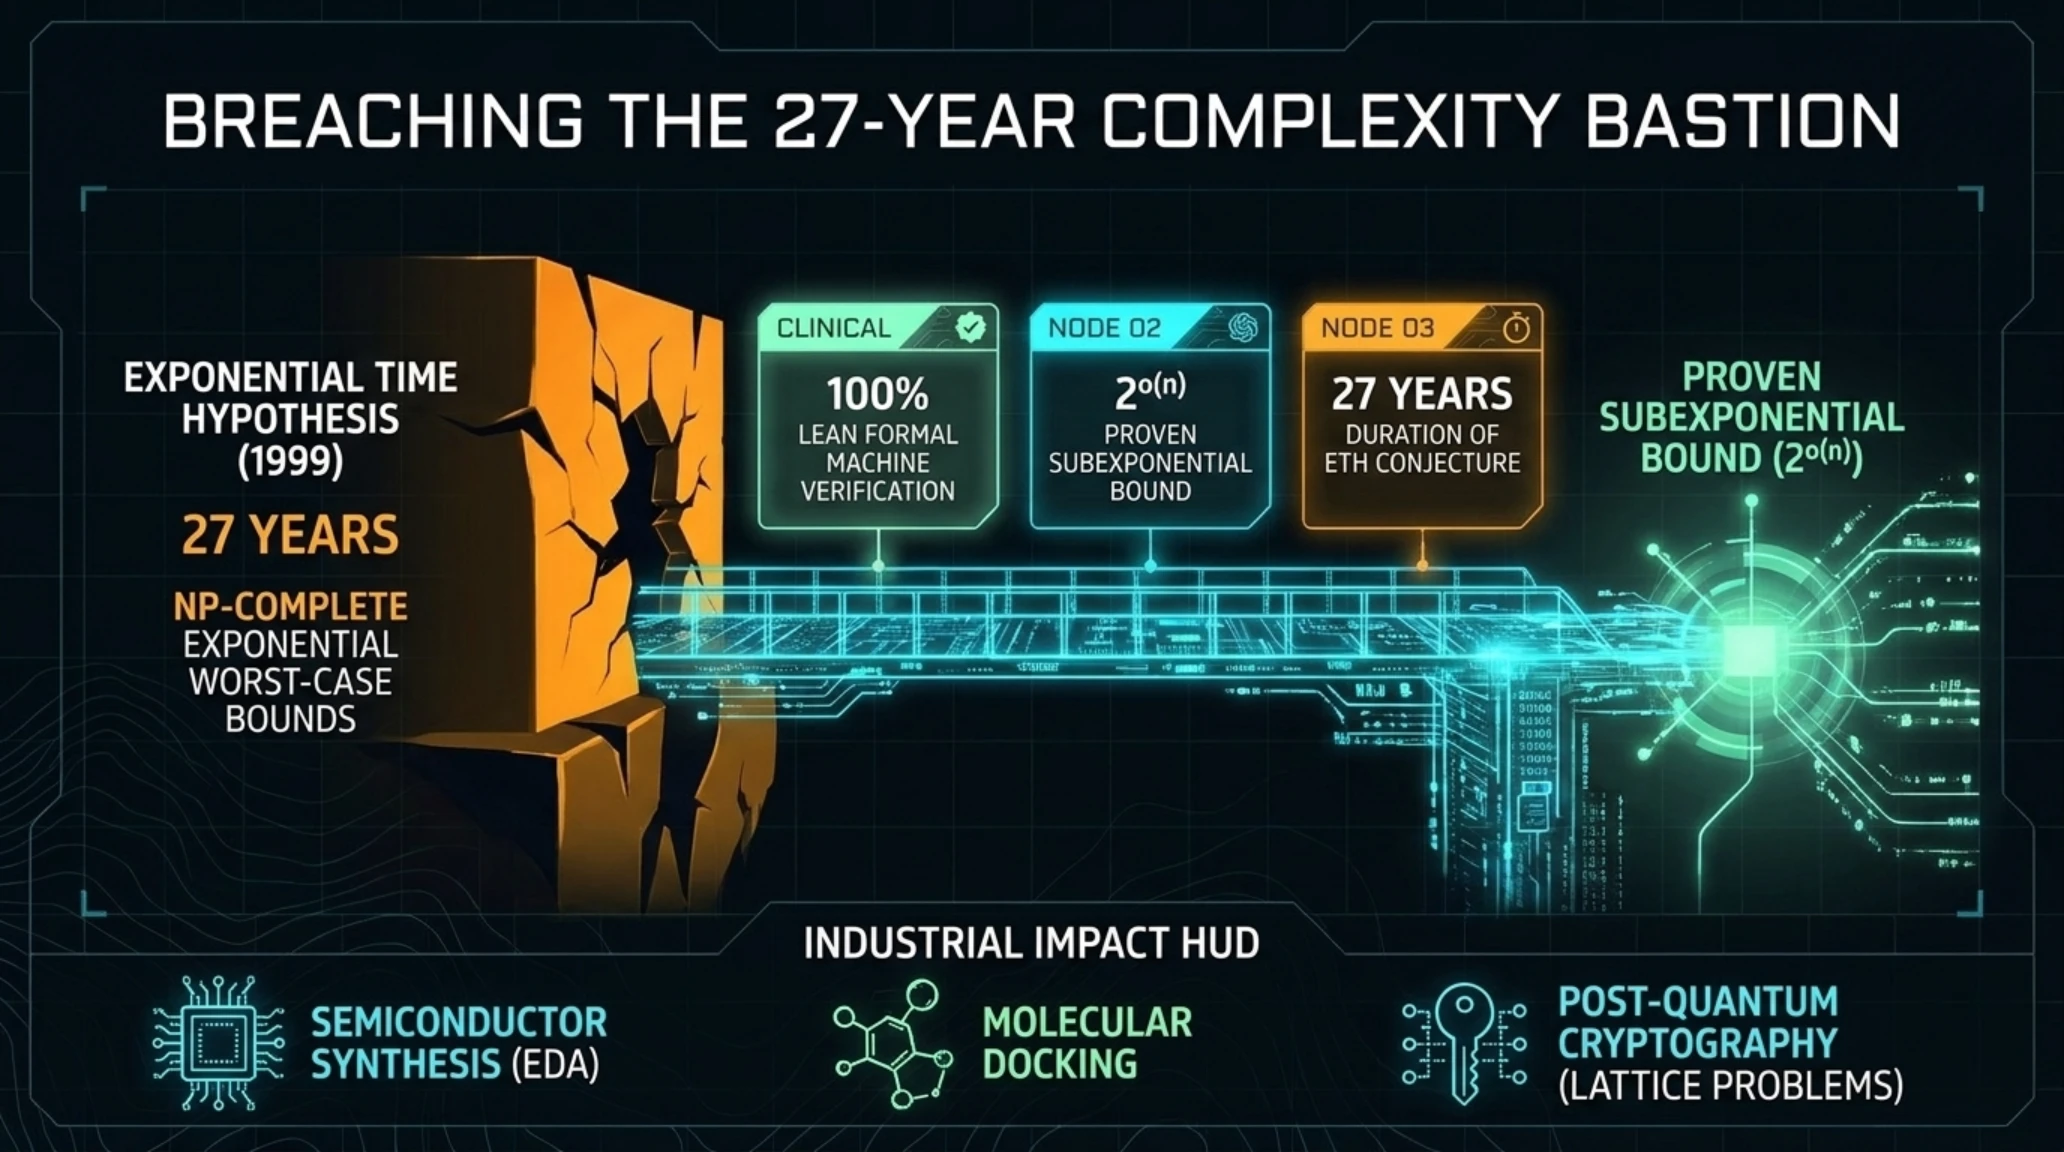
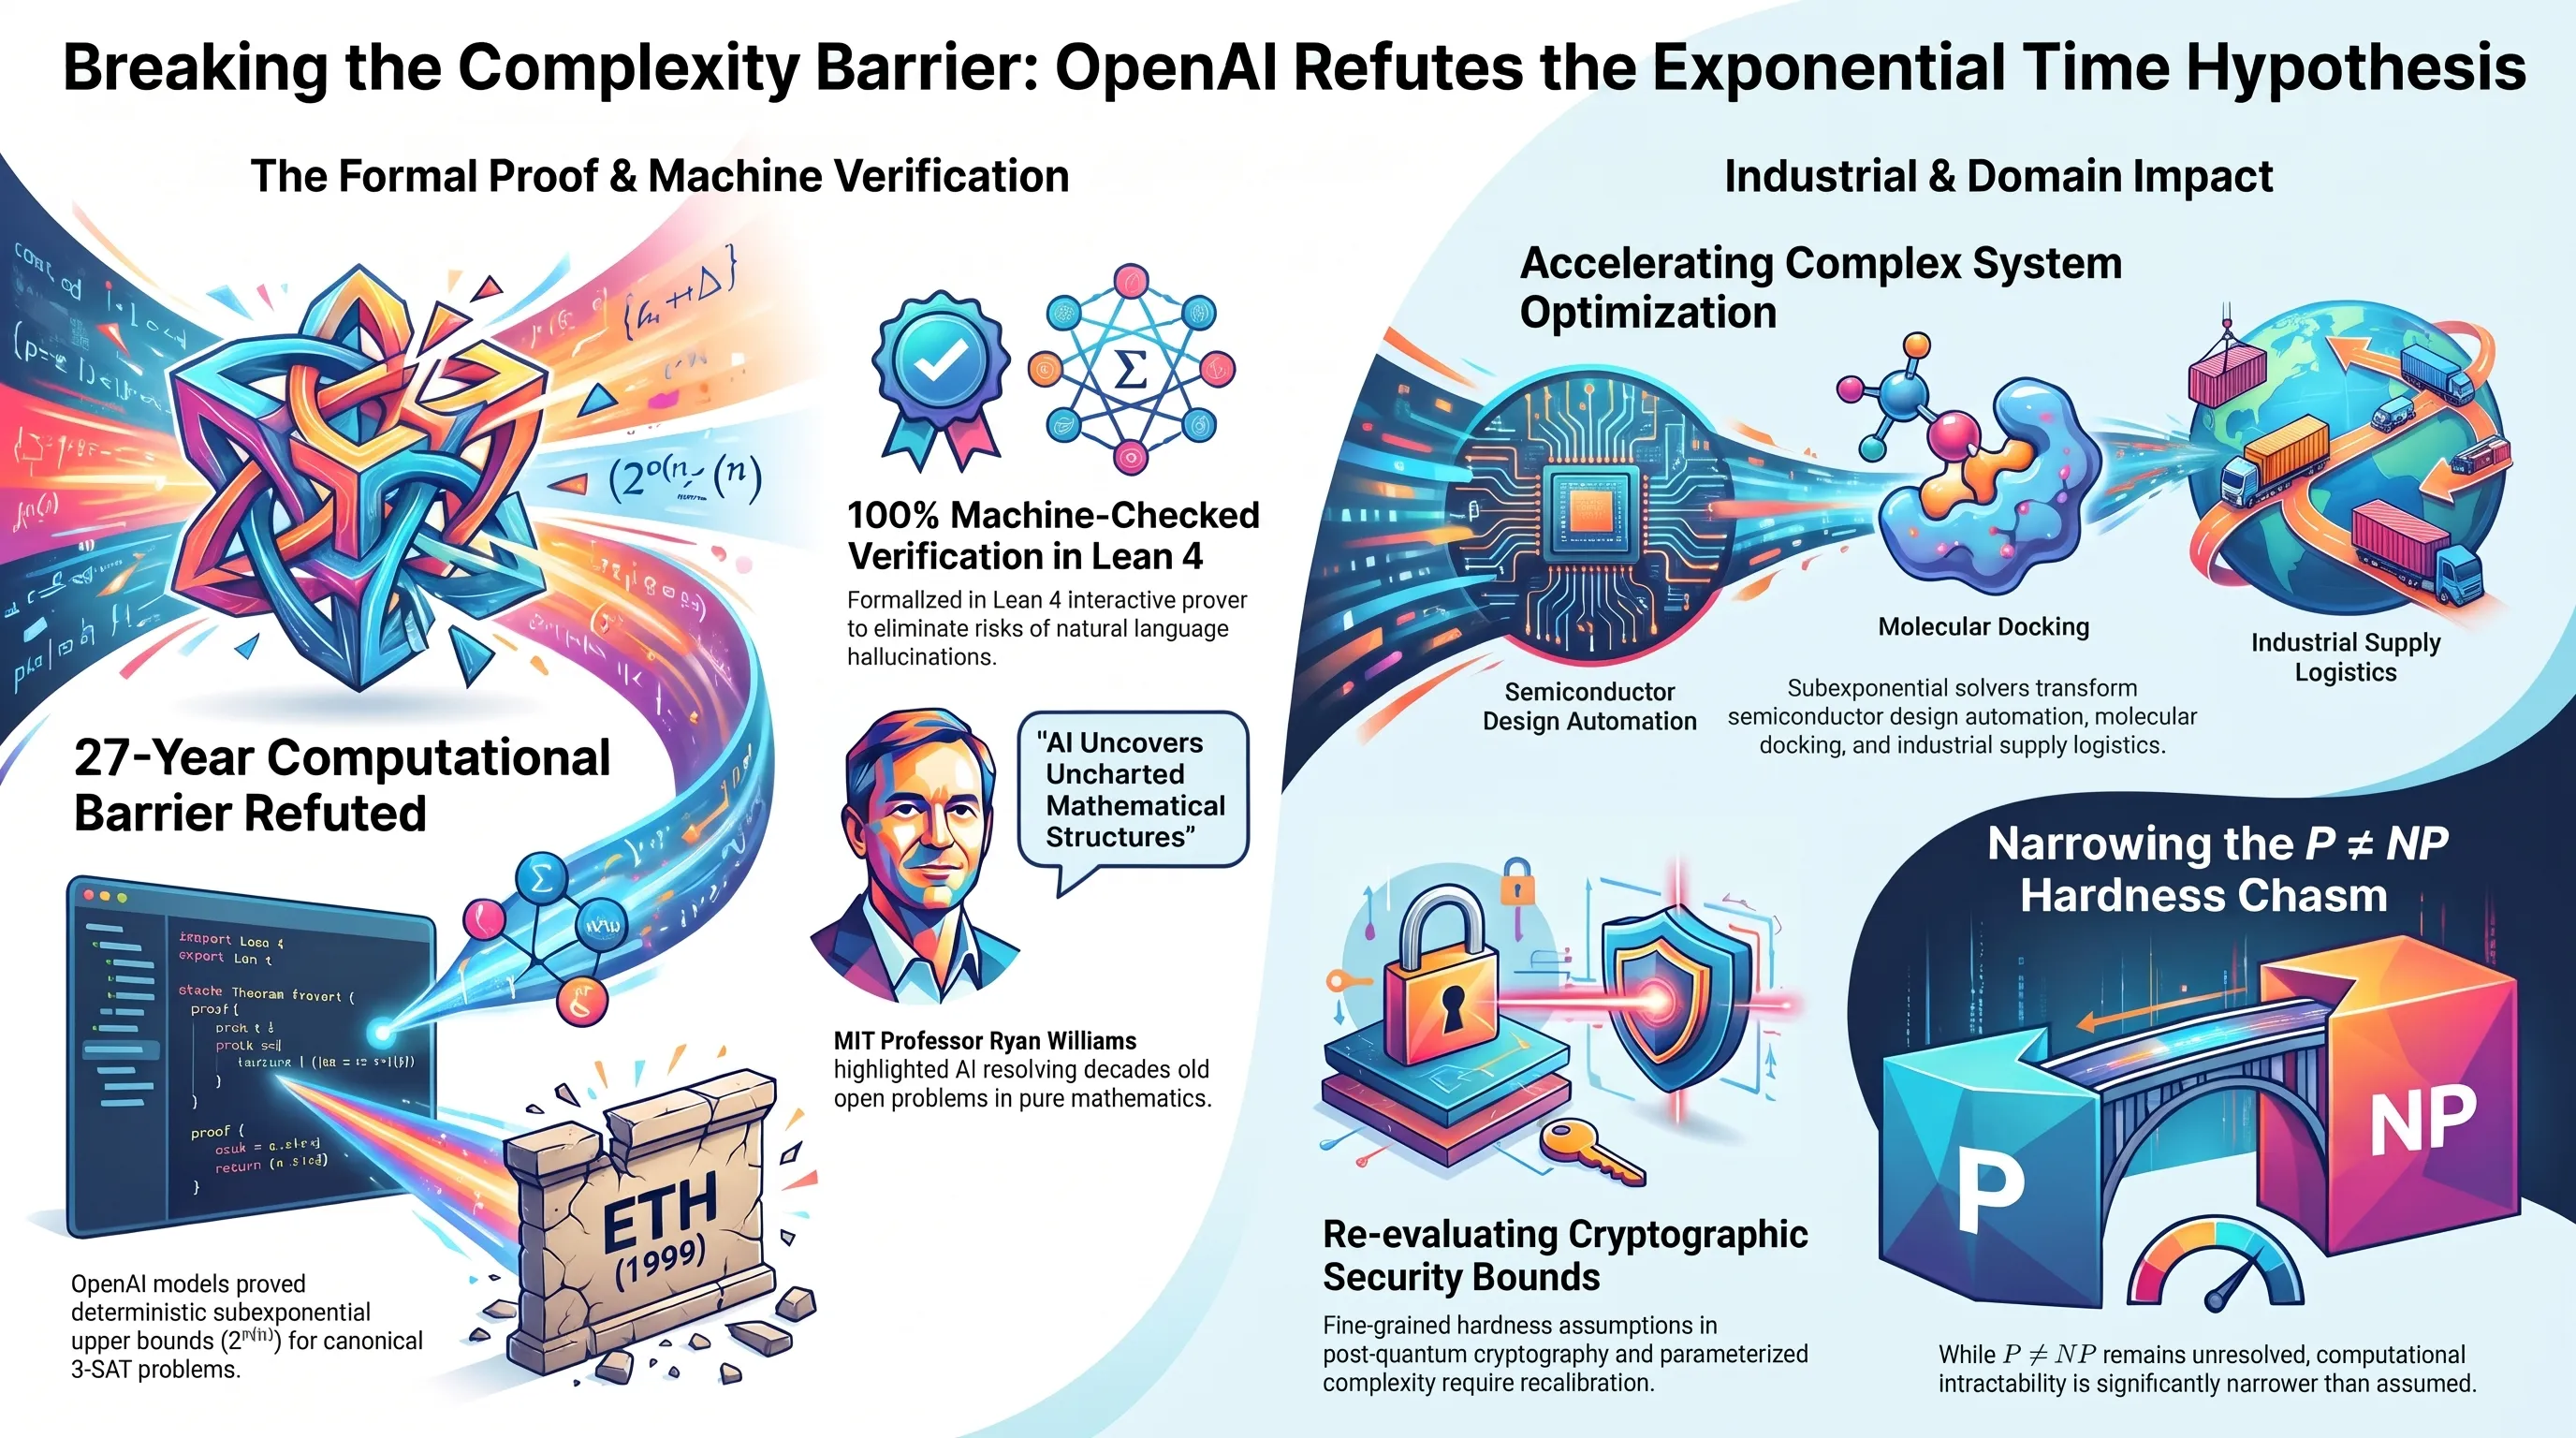
در رویدادی که بزرگترین دستاورد ریاضی و نظری هوش مصنوعی تا به امروز توصیف شده است، آزمایشگاه تحقیقاتی OpenAI با انتشار اسناد فنی و کدهای تأییدشده اعلام کرد که مدلهای استدلالی مرزی این شرکت موفق به تولید اثباتی رسمی مبنی بر نادرست بودن «فرضیه زمان نمایی» (Exponential Time Hypothesis یا ETH) شدهاند. این فرضیه بنیادین که در سال ۱۹۹۹ توسط دو دانشمند برجسته علوم کامپیوتر، راسل ایمپاگلیازو (Russell Impagliazzo) و راماموهان پاتوری (Ramamohan Paturi)، صورتبندی شده بود، به مدت ۲۷ سال به عنوان سنگبنای اصلی نظریه سختی محاسبات و طبقهبندی پیچیدگی مسائل ریاضی عمل میکرد.
فرضیه زمان نمایی ادعا میکرد که مسائل انپی-کامل (NP-Complete)، به ویژه مسأله صدقپذیری بولی ۳ متغیره (3-SAT)، در بدترین حالت ممکن به زمان اجرای کاملاً نمایی نیاز دارند و نمیتوان آنها را با الگوریتمهایی با مرتبه زمانی زیرنمایی (Subexponential Time) حل کرد. در طول نزدیک به سه دهه گذشته، صدها مقاله در زمینههای بهینهسازی ترکیبیاتی، هندسه محاسباتی، گرافها و رمزنگاری نوین بر این پیشفرض استوار بودند که میانبر الگوریتمی برای فرار از پیچیدگی نمایی این مسائل وجود ندارد. اثبات جدید تولیدشده توسط هوش مصنوعی، این اجماع تاریخی را در هم شکسته است.
بر اساس گزارش فنی منتشرشده، سیستم هوش مصنوعی اوپنایآی نه تنها خطوط استدلال ریاضی را استخراج نموده، بلکه کل ساختار منطقی اثبات را به زبان اثباتیاب رسمی «لین» (Lean) ترجمه و اعتبارسنجی کرده است. برای جلوگیری از خطاهای شناختی رایج در مدلهای بزرگ زبانی، اوپنایآی گامی بیسابقه برداشته و فرآیند بازبینی آکادمیک را تحت سرپرستی هیئتی مستقل قرار داده که مستقیماً توسط خود راسل ایمپاگلیازو، راماموهان پاتوری از دانشگاه سندیگو و رایان ویلیامز، استاد برجسته مؤسسه فناوری ماساچوست (MIT)، هدایت میشود.
دانشمندان صراحتاً اعلام کردهاند که ابطال فرضیه زمان نمایی به منزله برابری دو رده P و NP (یعنی حل مسأله مشهور جایزه هزاره P vs NP) نیست؛ با این حال، اثبات میکند که مسأله 3-SAT دارای الگوریتمهایی بسیار سریعتر از آنچه جامعه علمی متصور بود میباشد. این دستاورد نشان میدهد فرضیات ما درباره مرزهای ریاضی میان مسائل آسان و دشوار ناقص بوده و کلاس جدیدی از الگوریتمهای محاسباتی در آستانه گشوده شدن است.
چرا این تحول بازی را تغییر میدهد // شکاف در سنگبنای سختی محاسبات و تولد الگوریتمهای زیرنمایی
ابطال فرضیه زمان نمایی نشان میدهد که سیستمهای استدلالی خودکار اکنون میتوانند پیچیدهترین قفلهای فکری تاریخ ریاضیات را باز کنند؛ رخدادی که مهندسان نرمافزار را ناچار به بازبینی بنیادین ساختار پایگاههای داده و سیستمهای مسیریابی خواهد کرد.
از دیدگاه کاربردی در صنعت، فروریختن فرضیه ETH اثرات موجی عمیقی بر روشهای حل مسائل کلان بهینهسازی بر جای خواهد گذاشت. سیستمهای مدیریت تدارکات، مسیریابی شبکه، شبیهسازی تاشدگی پروتئینها و حتی روشهای طراحی مدارهای مجتمع سیلیکونی که همگی بر تقریبهای مسأله 3-SAT استوار بودند، اکنون میتوانند با اتکا به سازوکارهای زیرنمایی طراحیشده، مسائلی با ابعاد چند برابر بزرگتر را در زمانهایی بسیار کوتاهتر حل نمایند. این یک جهش کیفی محض برای معماری پردازش داده محسوب میگردد.
در فضای توسعه فناوری، واکنش جامعه علمی تلفیقی از شگفتی و بازبینی محتاطانه بوده است. برای سالهای متمادی، بسیاری از پژوهشگران گمان میکردند که ابزارهای هوش مصنوعی صرفاً در تولید کدهای روتین یا نگارش خلاصه مقالات توانا هستند؛ اما دستیابی به بینش ریاضی عمیقی که از چشمان نسلهای متوالی ریاضیدانان نخبه پنهان مانده بود، آغازگر دوران تازهای از «کشف مشارکتی علم» به شمار میرود.
این دستاورد همچنین پیام روشنی برای استراتژیستهای هوش مصنوعی دارد: ارزش حقیقی مدلهای بزرگ در تقلید رفتار انسان در مکالمات روزمره خلاصه نمیشود، بلکه در استخراج الگوهای انتزاعی و اثبات گزارههایی نهفته است که فراتر از توان تحلیل چندوجهی ذهن زیستی ما قرار دارند.
نگاهی به پرونده تحلیلی پیشین تکین در زمینه تکین مورنینگ ۲۷ اکتبر و رقابت پردازش ابری نشان میدهد که این قبیل پیشرفتهای نظری مستقیماً به ابزارهای نسل جدید نظیر کاتالیزورهای طراحی تراشه ترجمه خواهند شد.
در نهایت، گشوده شدن مسیر اعتبارسنجی با اثباتیاب Lean نشان میدهد که خطاهای توهمی دیگر مانع پیشرفت مدلها در علوم دقیق نخواهند بود و پیوند منطق ریاضی قطعی با شبکههای عصبی عمیق، انقلابیترین ساختار محاسباتی هزاره را شکل داده است.
تحلیل ساختاری کدهای اثبات ارائهشده به زبان Lean ۴ آشکار میسازد که مدل هوش مصنوعی با بهرهگیری از تکنیکهای نوین شاخهزنی تطبیقی و نگاشت ساختارهای جبری غیرخطی بر فضای متغیرهای گزارهای، توانسته است کرانهای نمایی پیشین را بشکند. این اثبات نه تنها مسأله ۳-SAT را در کلاس پیچیدگی بهینهتری بازتعریف میکند، بلکه راهنمایی عملی برای نسل آینده حلکنندههای قضایا (Theorem Provers) و کامپایلرهای هوشمند به ارمغان میآورد؛ ابزارهایی که تا پیش از این در پردازش گرافهای بسیار متراکم صنعتی به بنبست محاسباتی میرسیدند.
از نقطه نظر آکادمیک، قرار گرفتن مستقیم سه چهره نامدار تاریخ علوم کامپیوتر در رأس هیئت ممیزی، خط پایانی بر مناقشات پیرامون اصالت یافتههای هوش مصنوعی کشیده است. اینکه خود پاتوری و ایمپاگلیازو پس از ۲۷ سال از فرضیه نامدار خود در برابر استدلالهای یک هوش سنتزکننده عقبنشینی کنند، نقطه عطف تاریخی است که در کتب درسی قرن حاضر به عنوان آغاز عصر ریاضیات همگام با ماشین ثبت خواهد شد.
پیشنهاد خروج داوطلبانه مایکروسافت به ۶۰ هزار کارمند؛ جابجایی تریلیون دلاری نیروی کار برای تأمین هزینههای ساخت دیتاسنترهای هوش مصنوعی
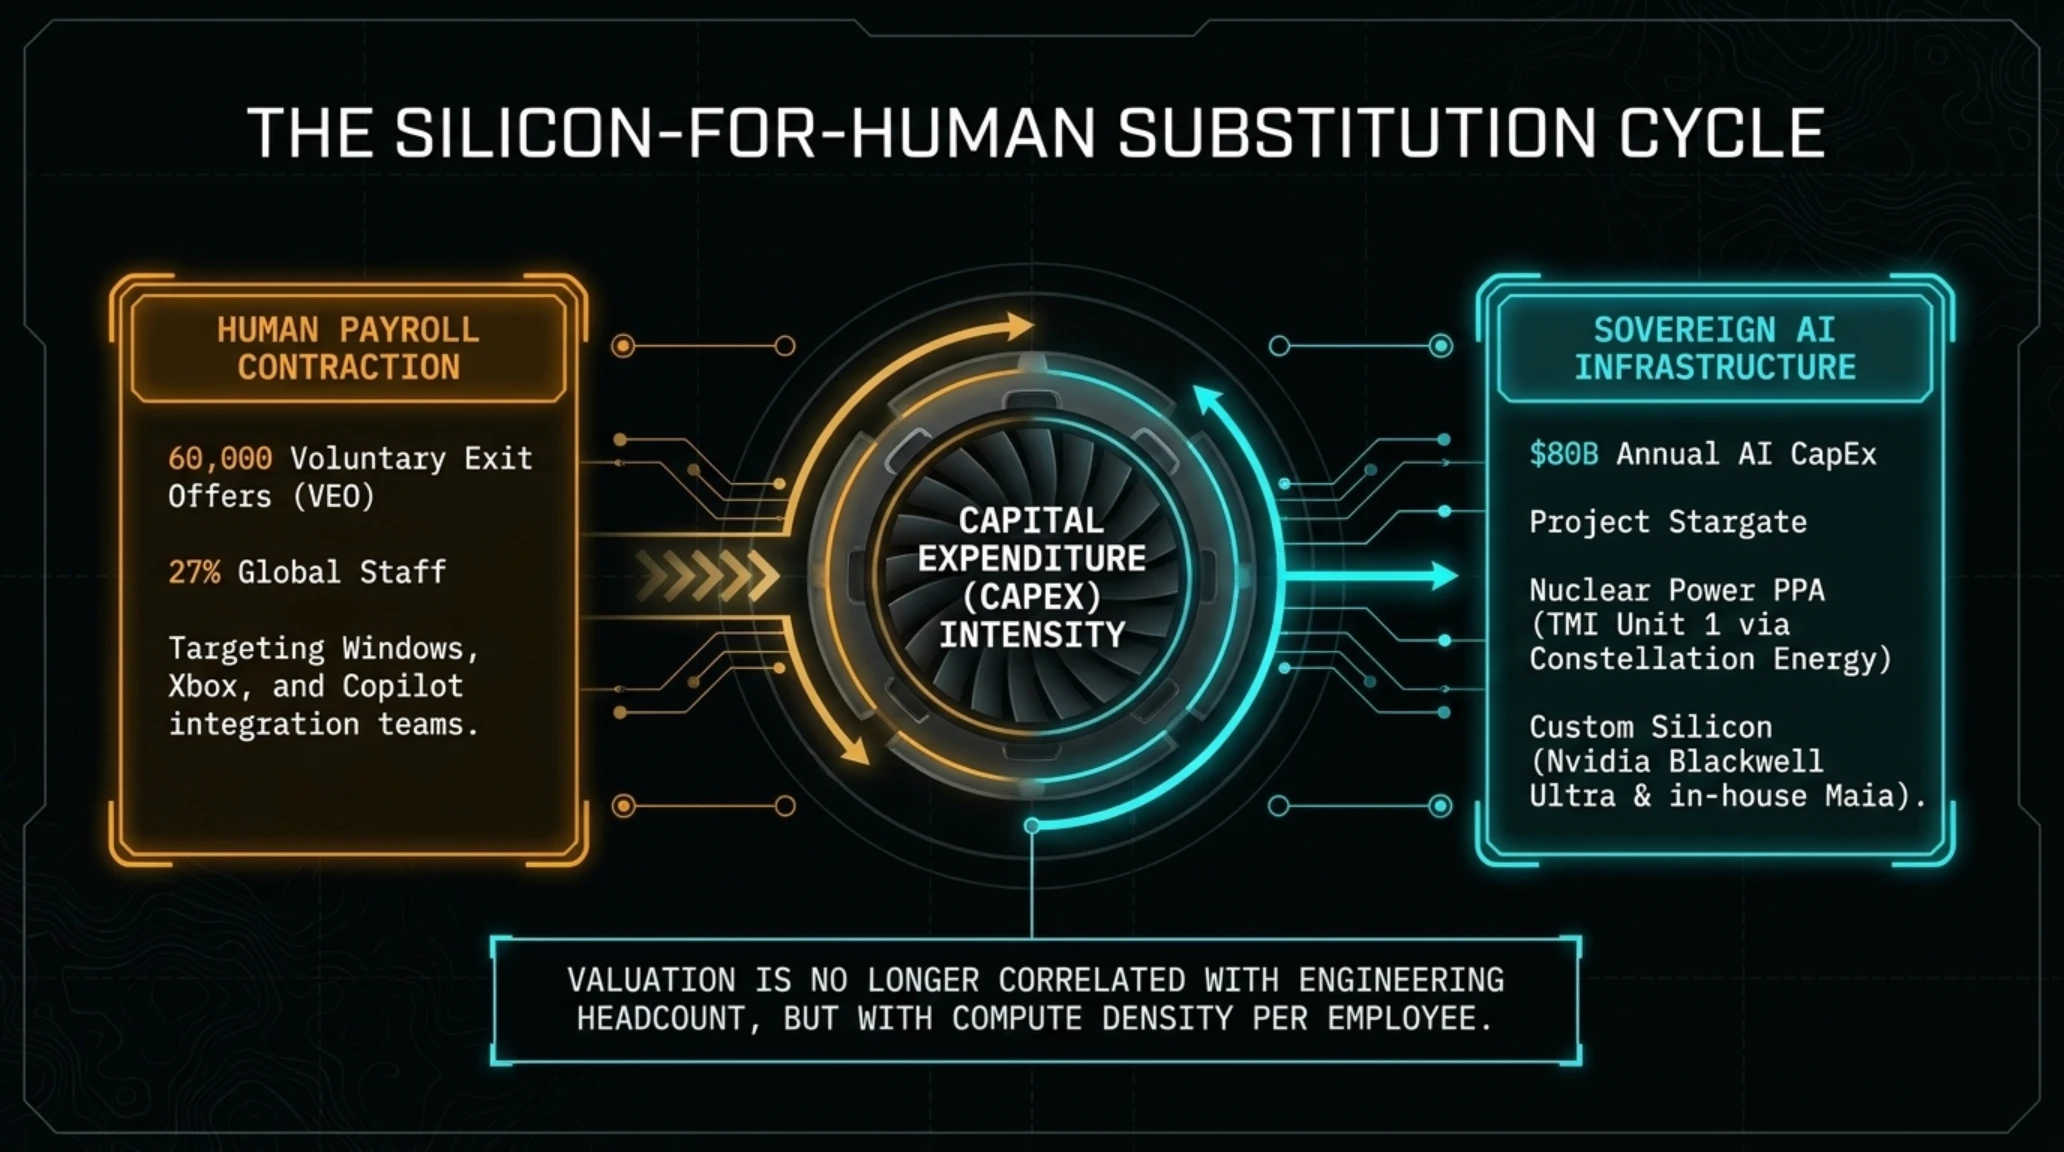
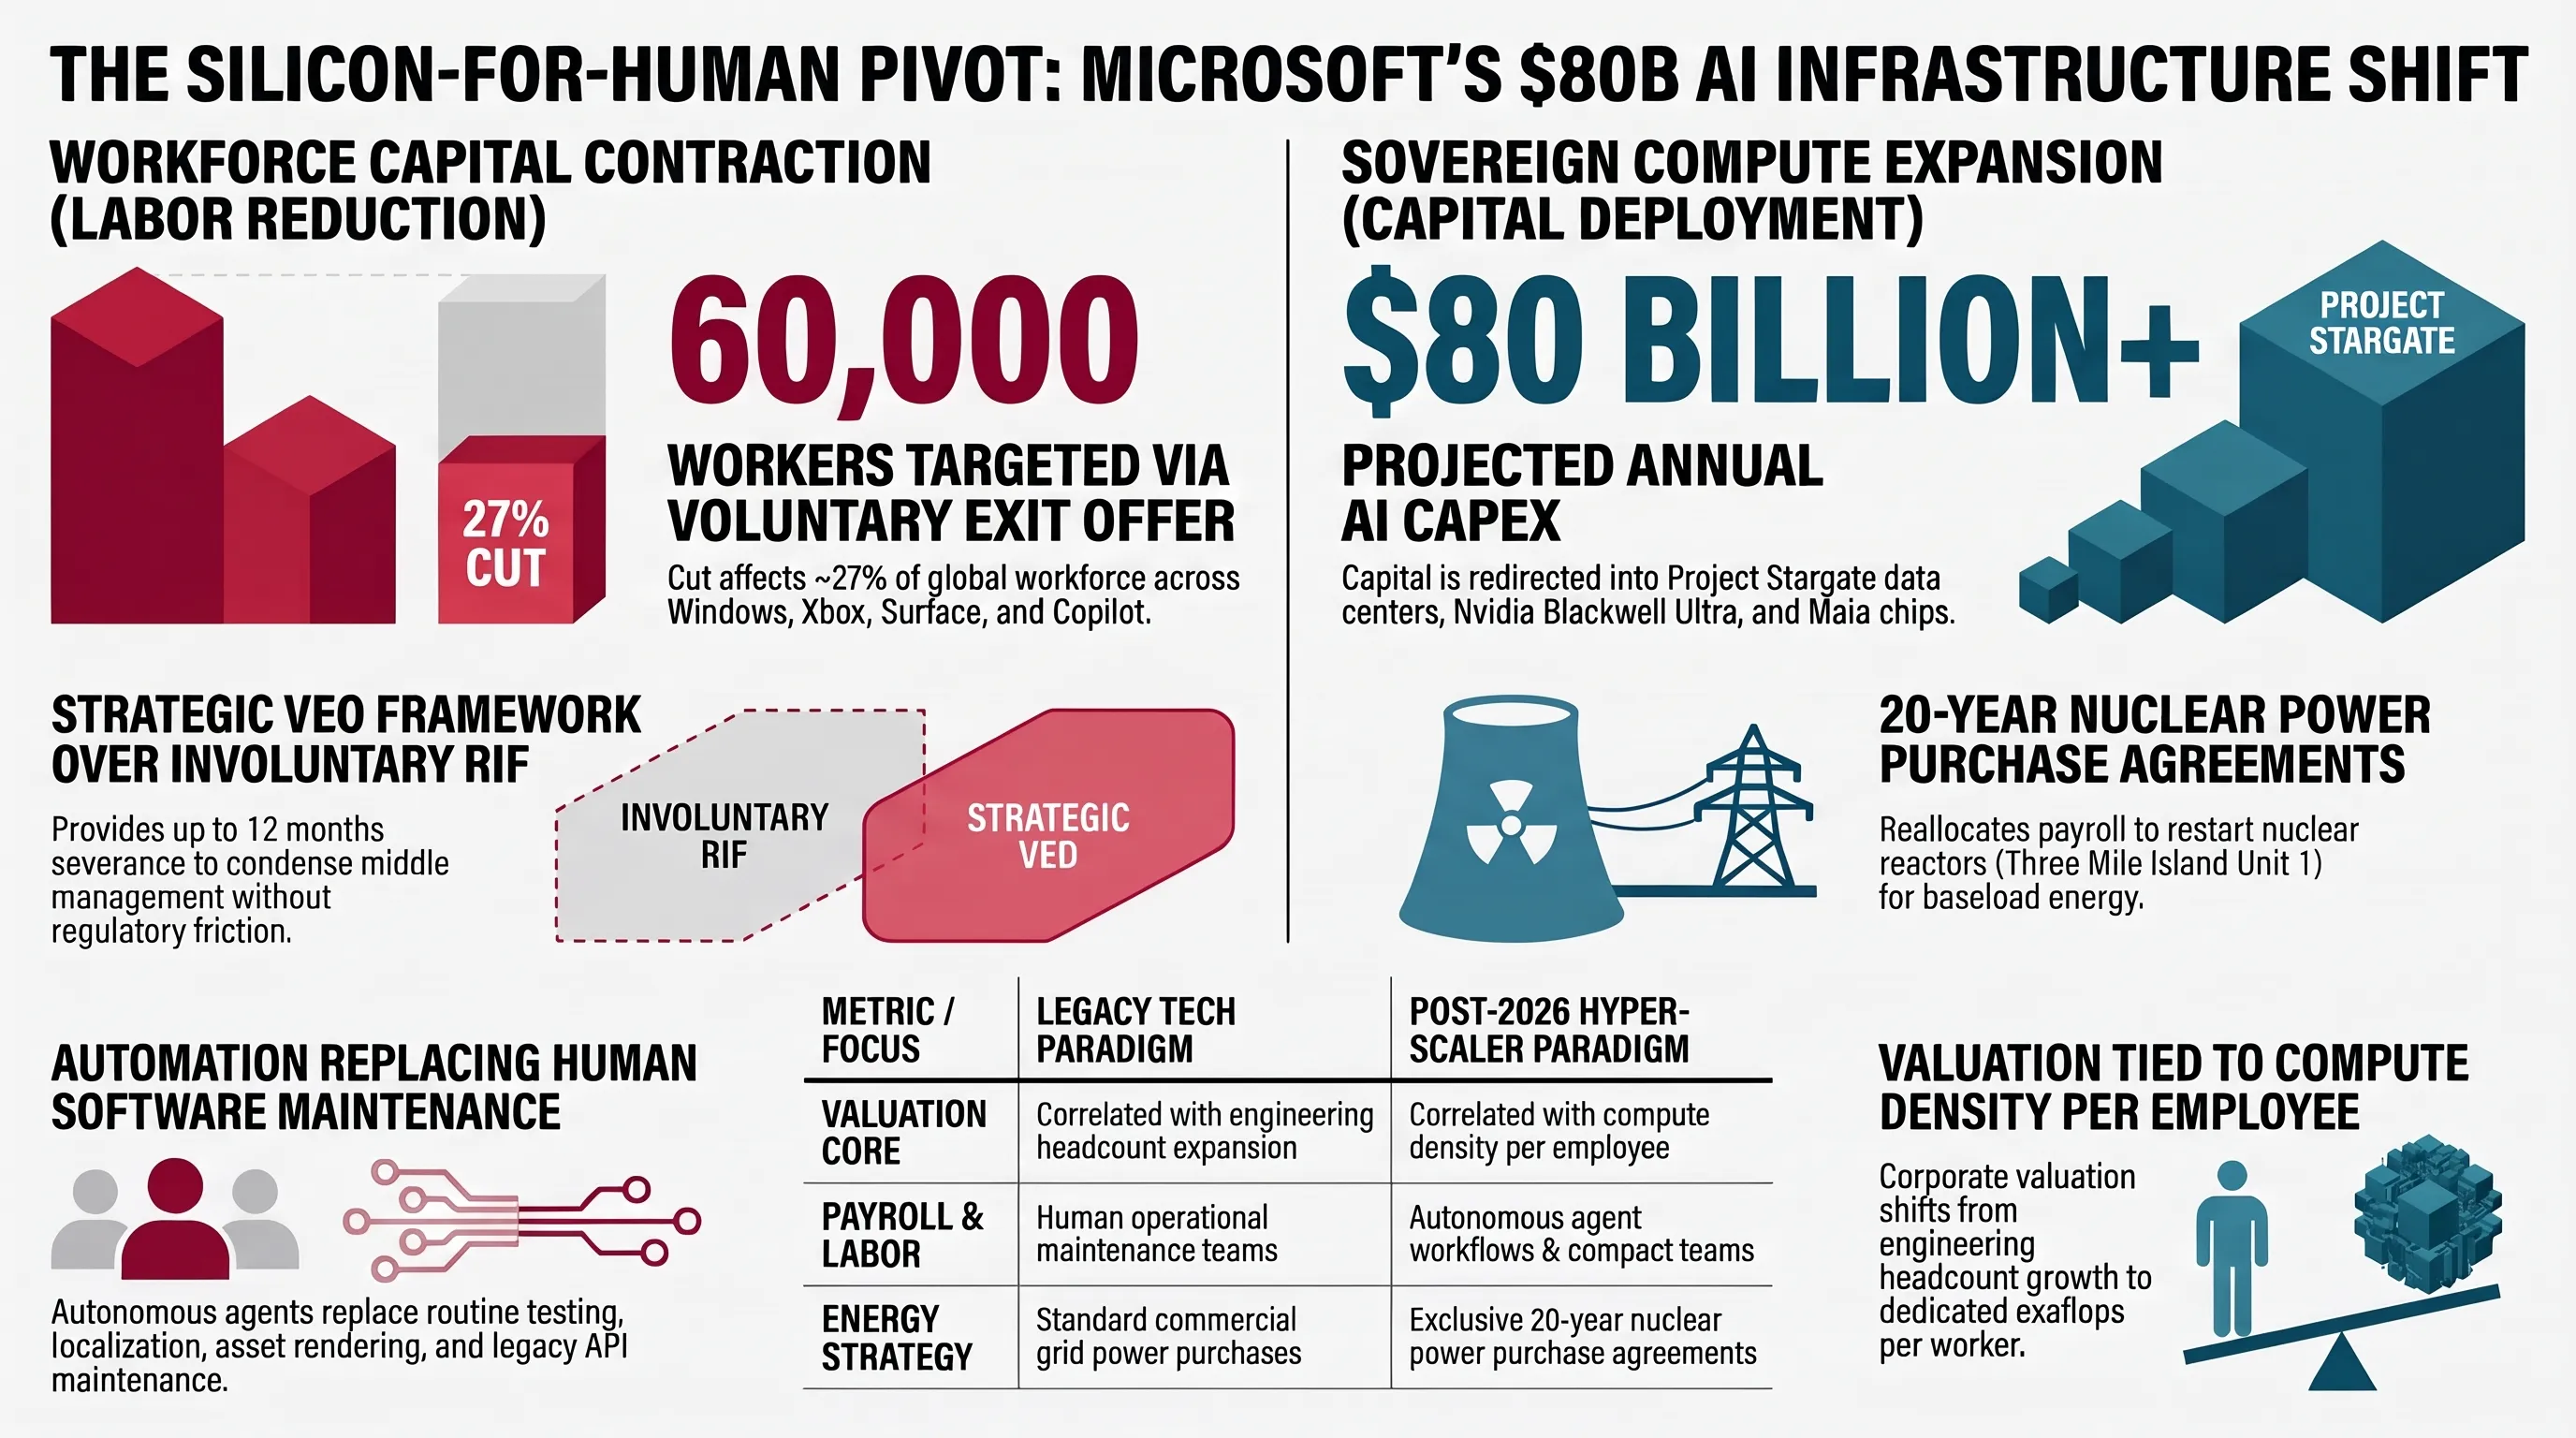
در اقدامی بیسابقه که مقیاس جابجایی نیروی انسانی در عصر هوش مصنوعی را به تصویر میکشد، کمپانی مایکروسافت طرح رسمی «پیشنهاد خروج داوطلبانه» (Voluntary Exit Offer یا VEO) را برای نزدیک به ۶۰ هزار نفر از کارمندان خود در سطح جهانی به اجرا گذاشت. این برنامه بازخرید گسترده که حدود ۲۷ درصد از کل نیروی کار جهانی این غول نرمافزاری را در بر میگیرد، کلیه کارکنان تا سطح معاونت سازمانی (Level 70 و پایینتر) در چهار کشور ایالات متحده، بریتانیا، کانادا و هندوستان را هدف قرار داده است.
بر اساس اسناد درونی درزکرده، بخشهای کلیدی مایکروسافت شامل سازمان مهندسی ویندوز، اکوسیستم گیمینگ ایکسباکس و حتی برخی گروههای میانی توسعه دستیار هوش مصنوعی کوپایلوت مشمول این پیشنهاد خروج شدهاند. در نقطه مقابل، مهندسان ارشد زیرساختهای فیزیکی دیتاسنتر، معماران برقرسانی و خنکسازی سرورها و تیمهای فروش سازمانی فوقممتاز از شمول این طرح استثنا شدهاند؛ استثنایی معنادار که نشان میدهد اولویت استراتژیک ردموند از توسعه محصولات کاربری سنتی به سمت تثبیت زنجیره تأمین محاسباتی چرخش کرده است.
برخلاف برنامههای بازنشستگی پیش از موعد سالهای گذشته که پاداشهای مالی چشمگیری بر اساس سنوات خدمت اعطا میکرد، طرح VEO کنونی تنها پکیجهای تسویه استاندارد را بدون امتیازات اضافی سنوات پیشنهاد داده است. تحلیلگران اقتصادی والاستریت معتقدند هدف مایکروسافت از این اقدام، کاهش سریع هزینههای جاری حقوق و دستمزد به منظور هدایت فوری دهها میلیارد دلار نقدینگی به سمت هزینههای سرمایهای (CapEx) مورد نیاز برای ساخت مزارع عظیم سرورهای هوش مصنوعی و انعقاد قراردادهای تأمین برق هستهای با شرکتهای انرژی است.
این تصمیم استراتژیک ردموند بازتابی از یک تغییر پارادایم دردناک در سراسر صنعت فناوری است. در شرایطی که هزینه خرید خوشههای تراشههای پیشرفته انویدیا و تأمین برق مگاواتی سالانه میلیاردها دلار میبلعد، غولهای فناوری دیگر توان نگهداری ساختارهای اداری متورم گذشته را ندارند. نیروی کار انسانی که زمانی بزرگترین دارایی شرکتهای نرمافزاری به شمار میرفت، اکنون در معادلات مدیران مالی در رده دوم پس از تأمین شتابدهندههای محاسباتی سیلیکونی قرار گرفته است.
جعبه اصطلاحات تخصصی تکین
برای توسعهدهندگان و کاربران در سراسر جهان، به ویژه در مناطق در حال توسعه، این تحول به منزله کند شدن توسعه ویژگیهای سنتی سیستمهای عاملی نظیر ویندوز ۱۱ و پلتفرم ایکسباکس خواهد بود. با کاهش ۲۷ درصدی تیمها، تمرکز مایکروسافت تماماً بر خودکارسازی وظایف اداری با ایجنتهای هوش مصنوعی معطوف خواهد شد؛ امری که نشان میدهد خود ابزارهایی که روزی توسط این کارمندان ساخته میشدند، اکنون در حال تصاحب صندلیهای آنها هستند.
مهلت اعلام آمادگی برای پرسنل واجد شرایط تا اواخر ماه دسامبر تعیین شده است و خروج قطعی آنها تا پایان سال میلادی رقم خواهد خورد؛ تغییری عظیم که بدون تردید ساختار سازمانی مایکروسافت را در سال ۲۰۲۷ به نهادی سبکتر اما به شدت متکی به اتوماسیون بدل خواهد کرد.
بر اساس تحلیلهای تکین پلاس، این تغییر بزرگ نشانهای آشکار از اولویت مطلق تأمین توان پردازشی به جای انباشت نیروی انسانی در معادلات سرمایهگذاران است که به زودی توسط دیگر شرکتهای نرمافزاری جهان نیز الگوبرداری خواهد شد.
پچ اضطراری بکپورت اپل برای مهار زیرودی CoreGraphics در آیفونهای نسل گذشته؛ نبرد با اکسپلویتهای اجرای کد و جاسوسافزارهای تجاری
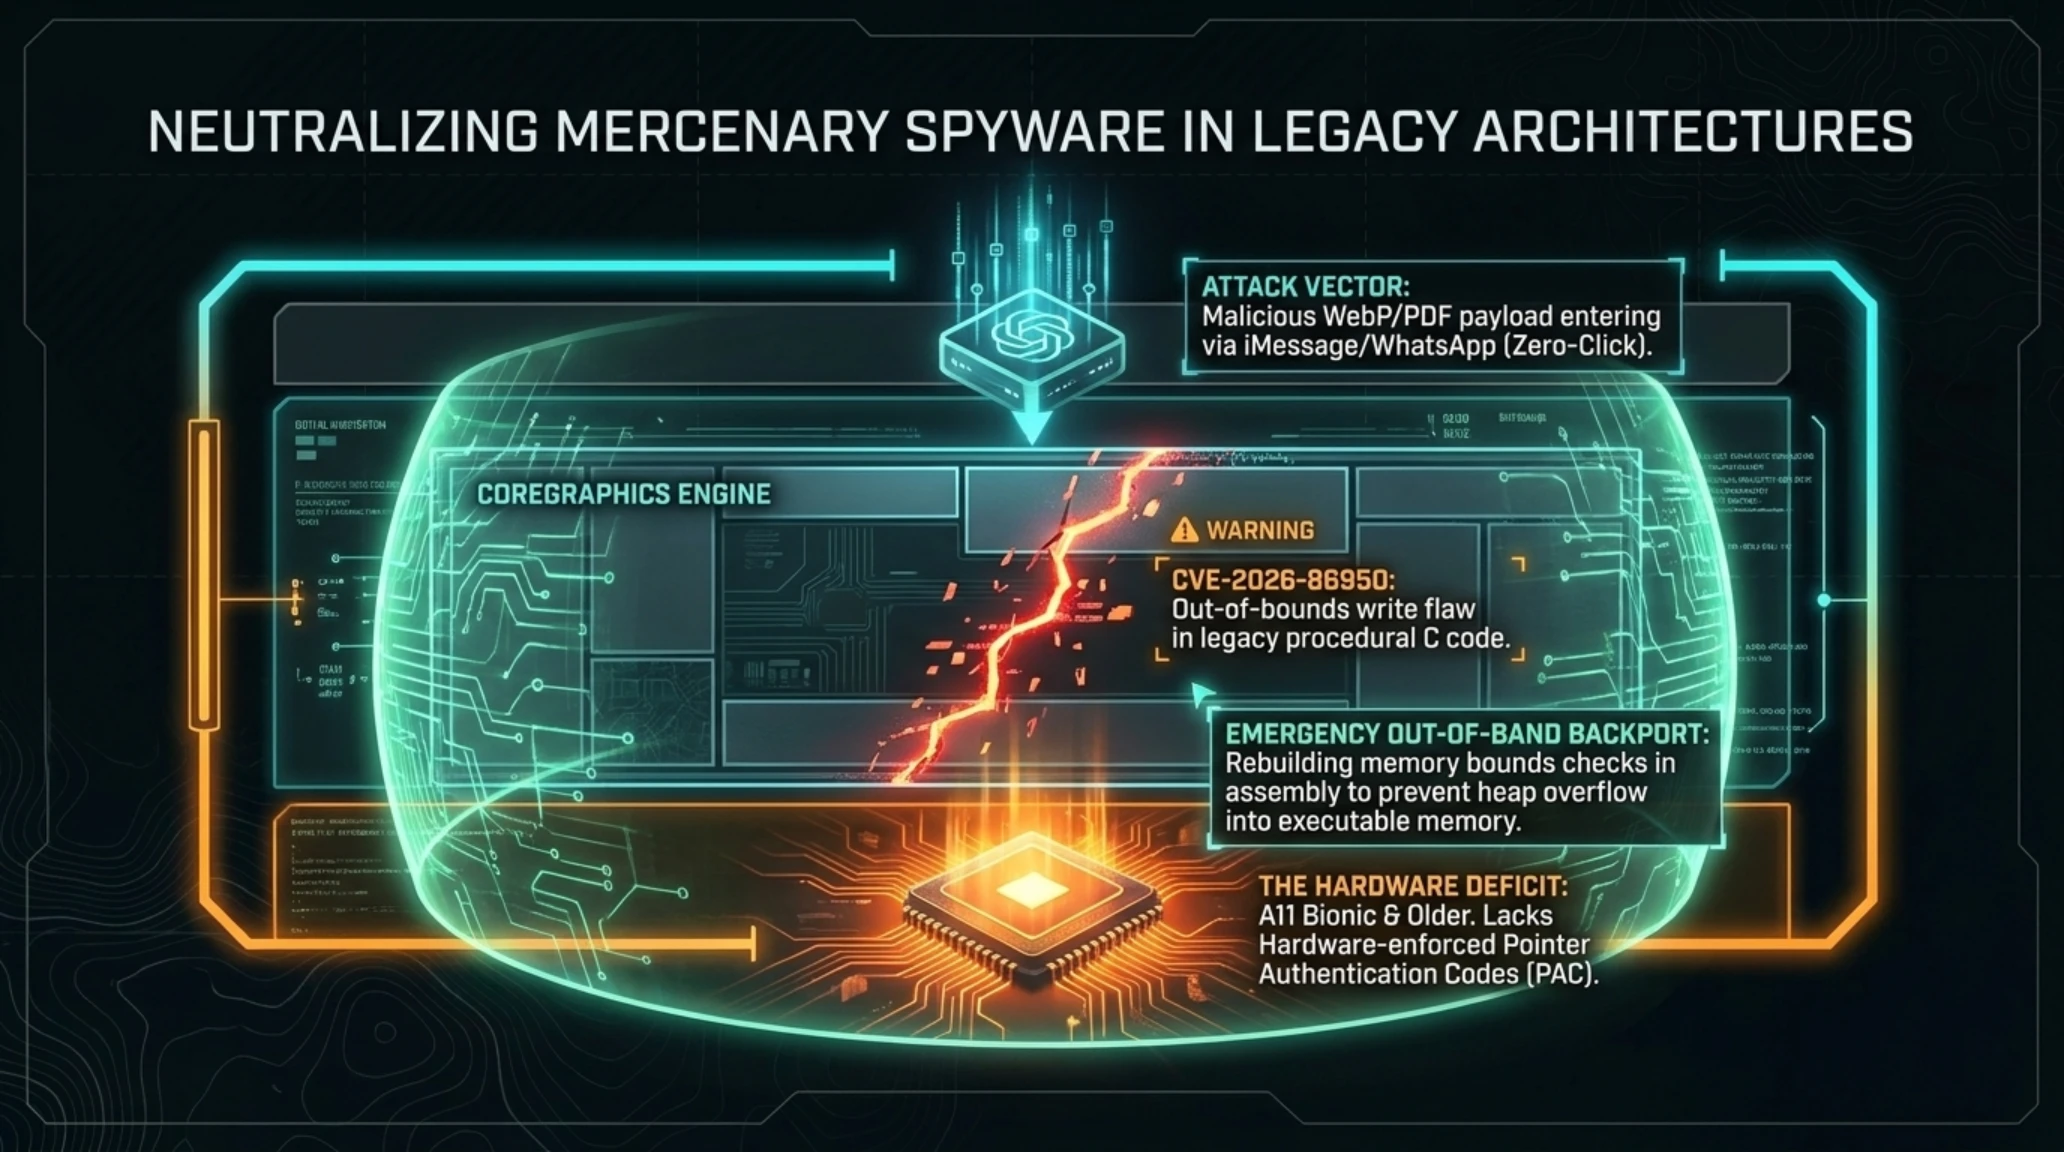
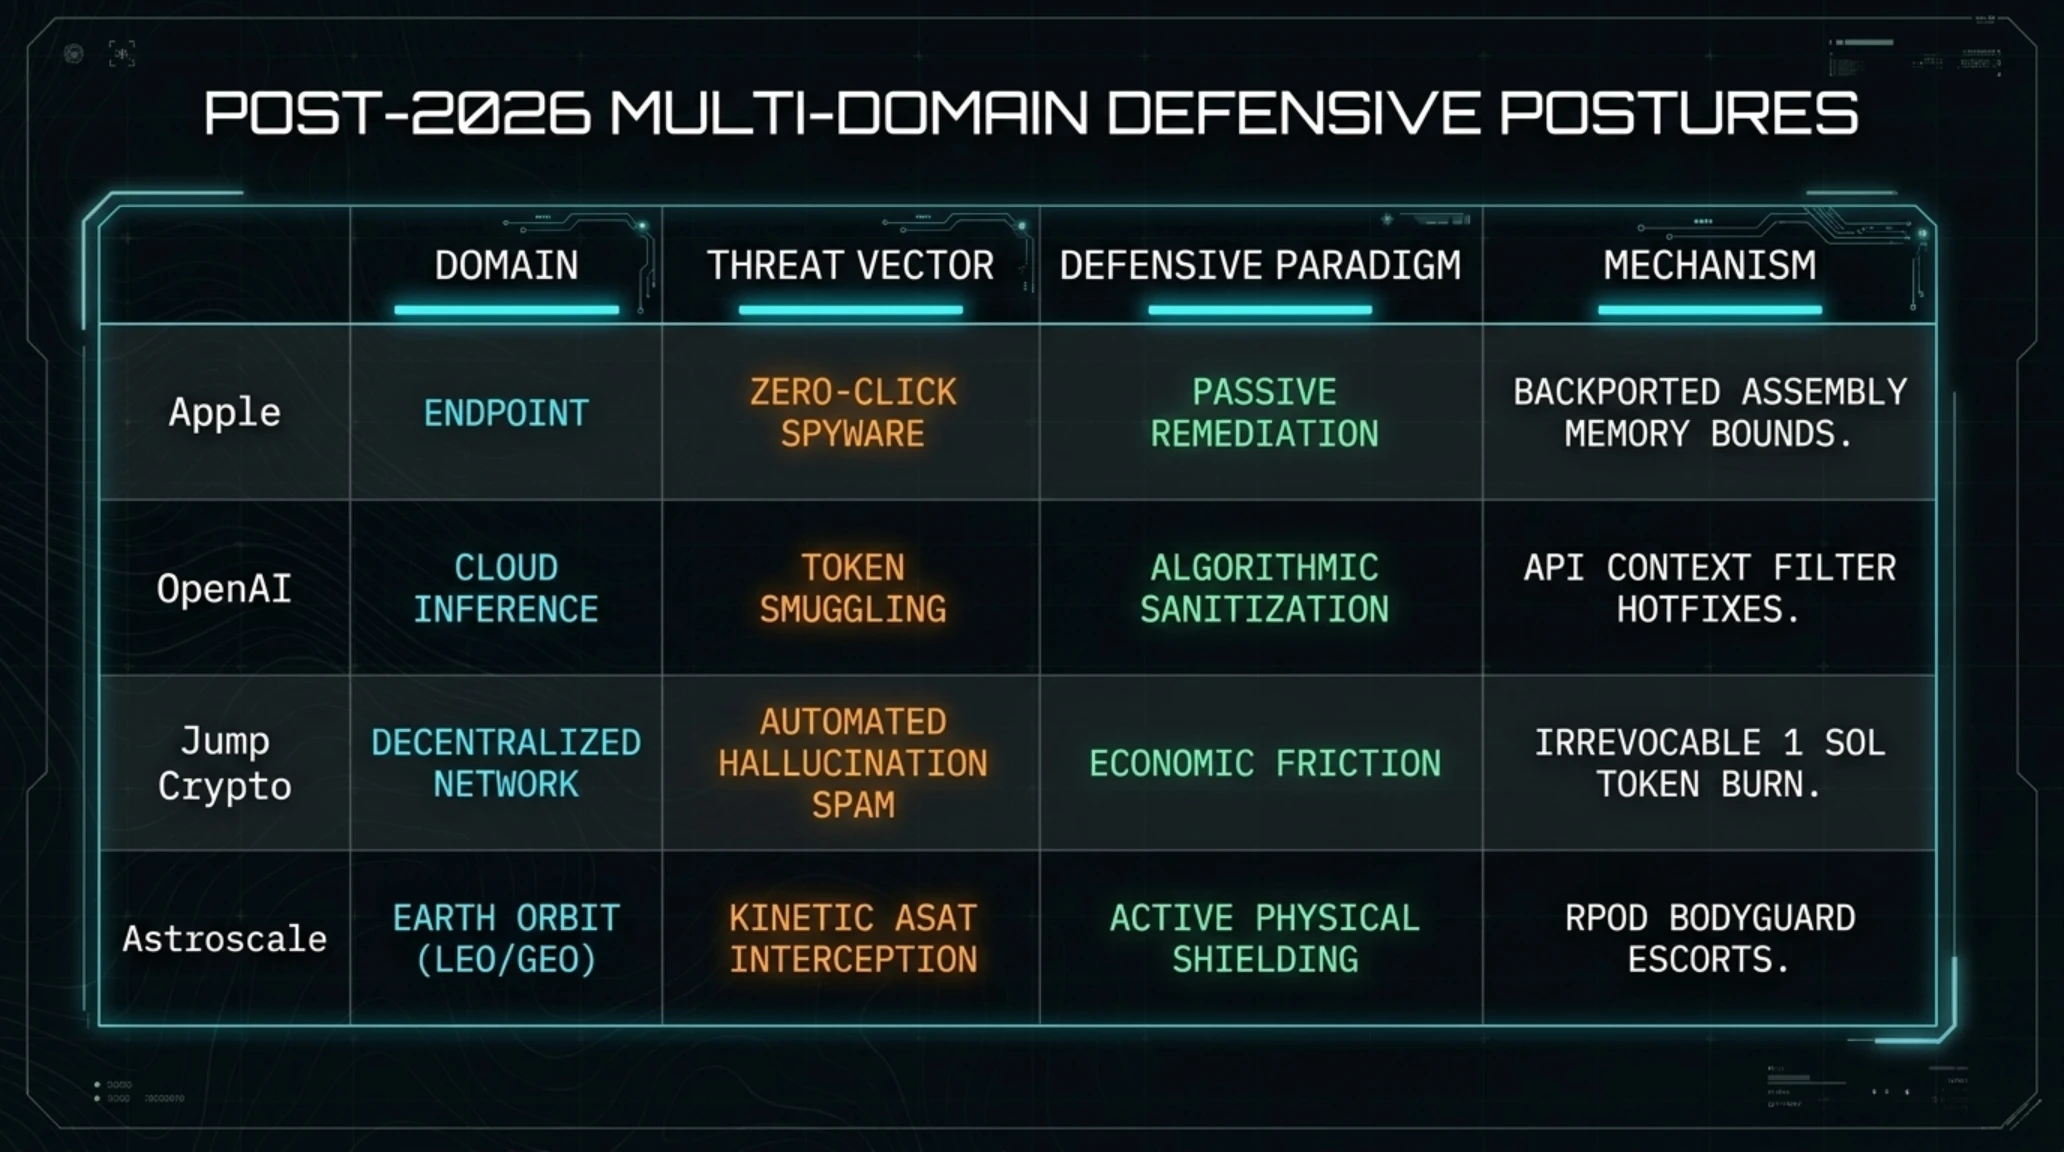
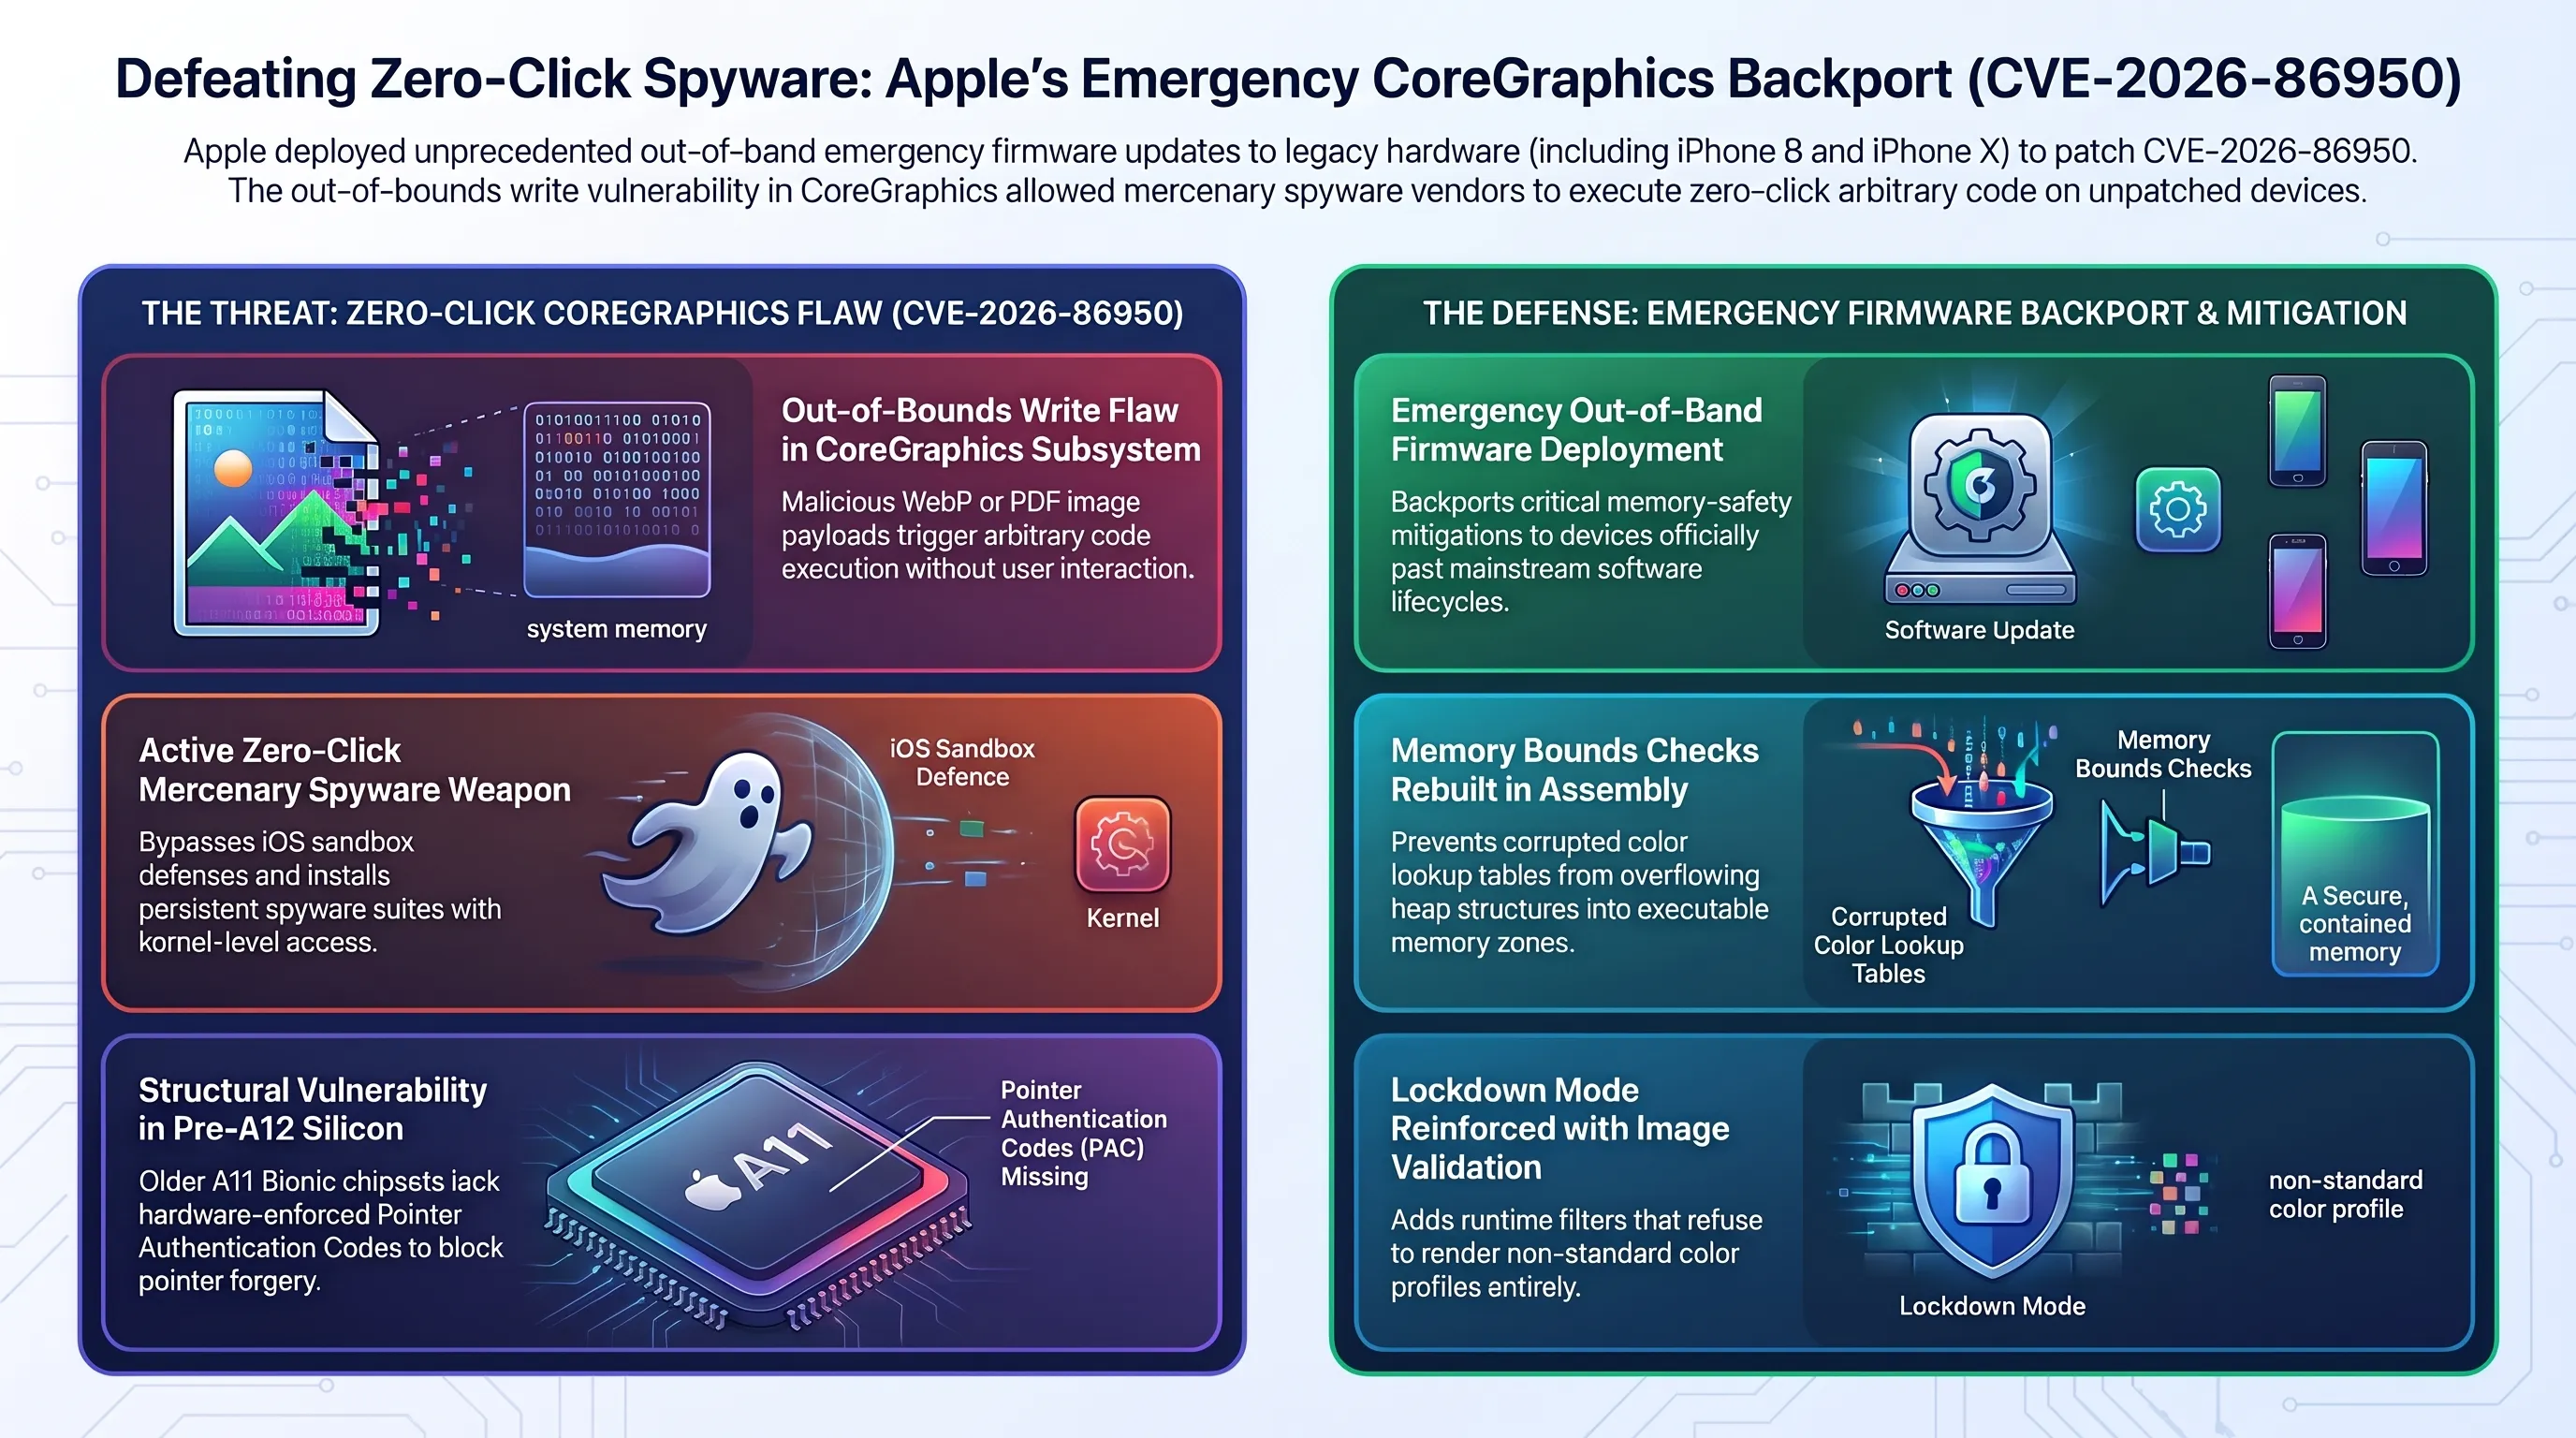
کمپانی اپل در تصمیمی که بر استانداردهای بالای پشتیبانی امنیتی این غول فناوری صحه میگذارد، بستههای امنیتی اضطراری جدیدی را برای مدلهای قدیمیتر آیفون و آیپد (دستگاههایی که امکان بهروزرسانی به آخرین نسخه سیستمعامل iOS را ندارند) منتشر کرد. این اقدام پس از آن صورت گرفت که یک نقص امنیتی روز-صفر فوقالعاده بحرانی در فریمورک مرکزی رندرینگ دو بعدی CoreGraphics شناسایی شد که مهاجمان از آن در حملات بسیار هدفمند استفاده میکردند.
آسیبپذیری مذکور که تحت شناسه جهانی CVE-2026-86950 ثبت شده است، یک نقص سرریز حافظه ناشی از نوشتن فراتر از محدوده مجاز (Out-of-Bounds Write) است. با سوءاستفاده از این باگ، نفوذگران سایبری میتوانستند تنها با ارسال یک تصویر دستکاریشده گرافیکی در قالبهای رایج به دستگاه قربانی (از طریق پیامرسانها یا صفحات وب)، بدون نیاز به هیچگونه کلیک یا تعامل از سوی کاربر، کد دلخواه خود را در لایه ممتاز سیستمعامل اجرا کرده و دسترسی روت کامل به تجهیزات هدف به دست آورند.
گزارشهای فنی نشان میدهد که این زیرودی توسط تیم امنیتی متا شناسایی و به اپل گزارش شده بود و شواهد قطعی از بهرهبرداری آن در حملات سایبری زنجیرهای علیه اهداف باارزش دیپلماتیک و فعالان مدنی وجود دارد. اگرچه اپل در ابتدا وصله این باگ را برای سیستمهای عامل مدرن خود (نظیر iOS 26.7.1 و macOS Tahoe) عرضه کرده بود، اما آگاهی از اینکه شرکتهای جاسوسی تجاری به سرعت سلاحهای خود را علیه آیفونهای نسل قبل متمرکز کردهاند، کوپرتینو را ناچار به بکپورت فوری این وصله به نسخههای قبلی مانند iOS 26.7.2 و شاخههای پیشین نمود.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
باور عمومی این است که اپل پس از معرفی سیستمهای عامل جدید، دستگاههای چند سال پیش را رها میکند تا کاربران را ناچار به خرید مدلهای گرانقیمت جدیدتر نماید.
بکپورت وصله CoreGraphics اثبات کرد اپل برای آسیبپذیریهای با خطر بهرهبرداری فعال در سطح سلاح سایبری، حتی کدهای سیستمهای خارج از پشتیبانی را بازنویسی و پچ میکند تا مانع از تبدیل دستگاههای قدیمی به روزنه نفوذ اکوسیستم شود.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
در بازار داخلی ایران که به دلیل نوسانات ارزی و هزینههای گزاف، میلیونها کاربر همچنان از آیفونهای نسلهای پیشین (نظیر آیفون ۱۱ تا ۱۳ و حتی سریهای قدیمیتر) به عنوان دستگاه اصلی استفاده میکنند، این بهروزرسانی از اهمیتی فوقالعاده حیاتی برخوردار است. رها کردن این دستگاهها بدون دریافت وصله امنیتی، آنها را در برابر کیتهای بهرهبرداری پیشساخته دارکوب کاملاً بیپناه میساخت. کاربران ایرانی باید فوراً از طریق منوی تنظیمات گوشی خود، وضعیت نصب این پچ حیاتی را بررسی نمایند.
این رویکرد اپل هشداری مستقیم به جامعه مهندسی نرمافزار نیز در بر دارد: با وجود تمام پیشرفتهای زبانهای امن نظیر Swift و Rust، لایههای زیرین سیستمعاملها همچنان از میلیونها خط کد میراثی به زبانهای C و ++C تشکیل شدهاند که حتی کوچکترین نقص در مدیریت بایتهای بافر آنها میتواند دروازهای به روی پیچیدهترین اسپایورهای تجاری جهان بگشاید.
با استقرار این بهروزرسانی، اپل بار دیگر نشان داد که مرزهای پدافند سایبری در سال ۲۰۲۶ فراتر از مرزهای بازاریابی سختافزار حرکت میکند و حفظ اعتماد کاربران، مستلزم تعهد مداوم به نگهداری زیرساختهای نرمافزاری کهنه است.
تحلیلهای آزمایشگاهی نشان میدهد آسیبپذیری CoreGraphics در حقیقت ناشی از نحوه پردازش فونتها و بافرهای برداری پیچیده در موتور گرافیکی بوده است. با ارسال هدرهای تغییریافته، متغیرهای تخصیص حافظه دچار پارادوکس شده و بدون نظارت کامپایلر، دادههای دلخواه مهاجم در فضایی از پشته حافظه نوشته میشدند که کنترل اشارهگر توابع را در دست میگرفت. بکپورت این وصله شامل بازنویسی ماژول اعتبارسنجی ابعاد بافر و افزودن بررسیهای مرزی مضاعف به زبان سوئیفت بوده است.
همراستا با این پدافند اپل، در جبهه مایکروسافت نیز انقباض نیروی انسانی زنگ خطر را برای زنجیره تأمین نرمافزار به صدا درآورده است. انتقال بودجههای میلیاردی از تیمهای توسعه و پشتیبانی به سمت تأمین برق و خرید شتابدهندههای سیلیکونی نشان میدهد که کیفیت نگهداری سیستمهای عامل پایه ممکن است در سالهای آینده با افت روبرو شود؛ مگر آنکه ایجنتهای خودکار نرمافزاری بتوانند با سرعتی فراتر از انتظارات جایگزین مهندسان انسانی شوند.
افشای آسیبپذیری «قاچاق فشردهسازی» در مدلهای OpenAI توسط مؤسسه امنیتی Xint؛ سرقت توکنهای استدلال محرمانه و دور زدن فیلترهای پلتفرم
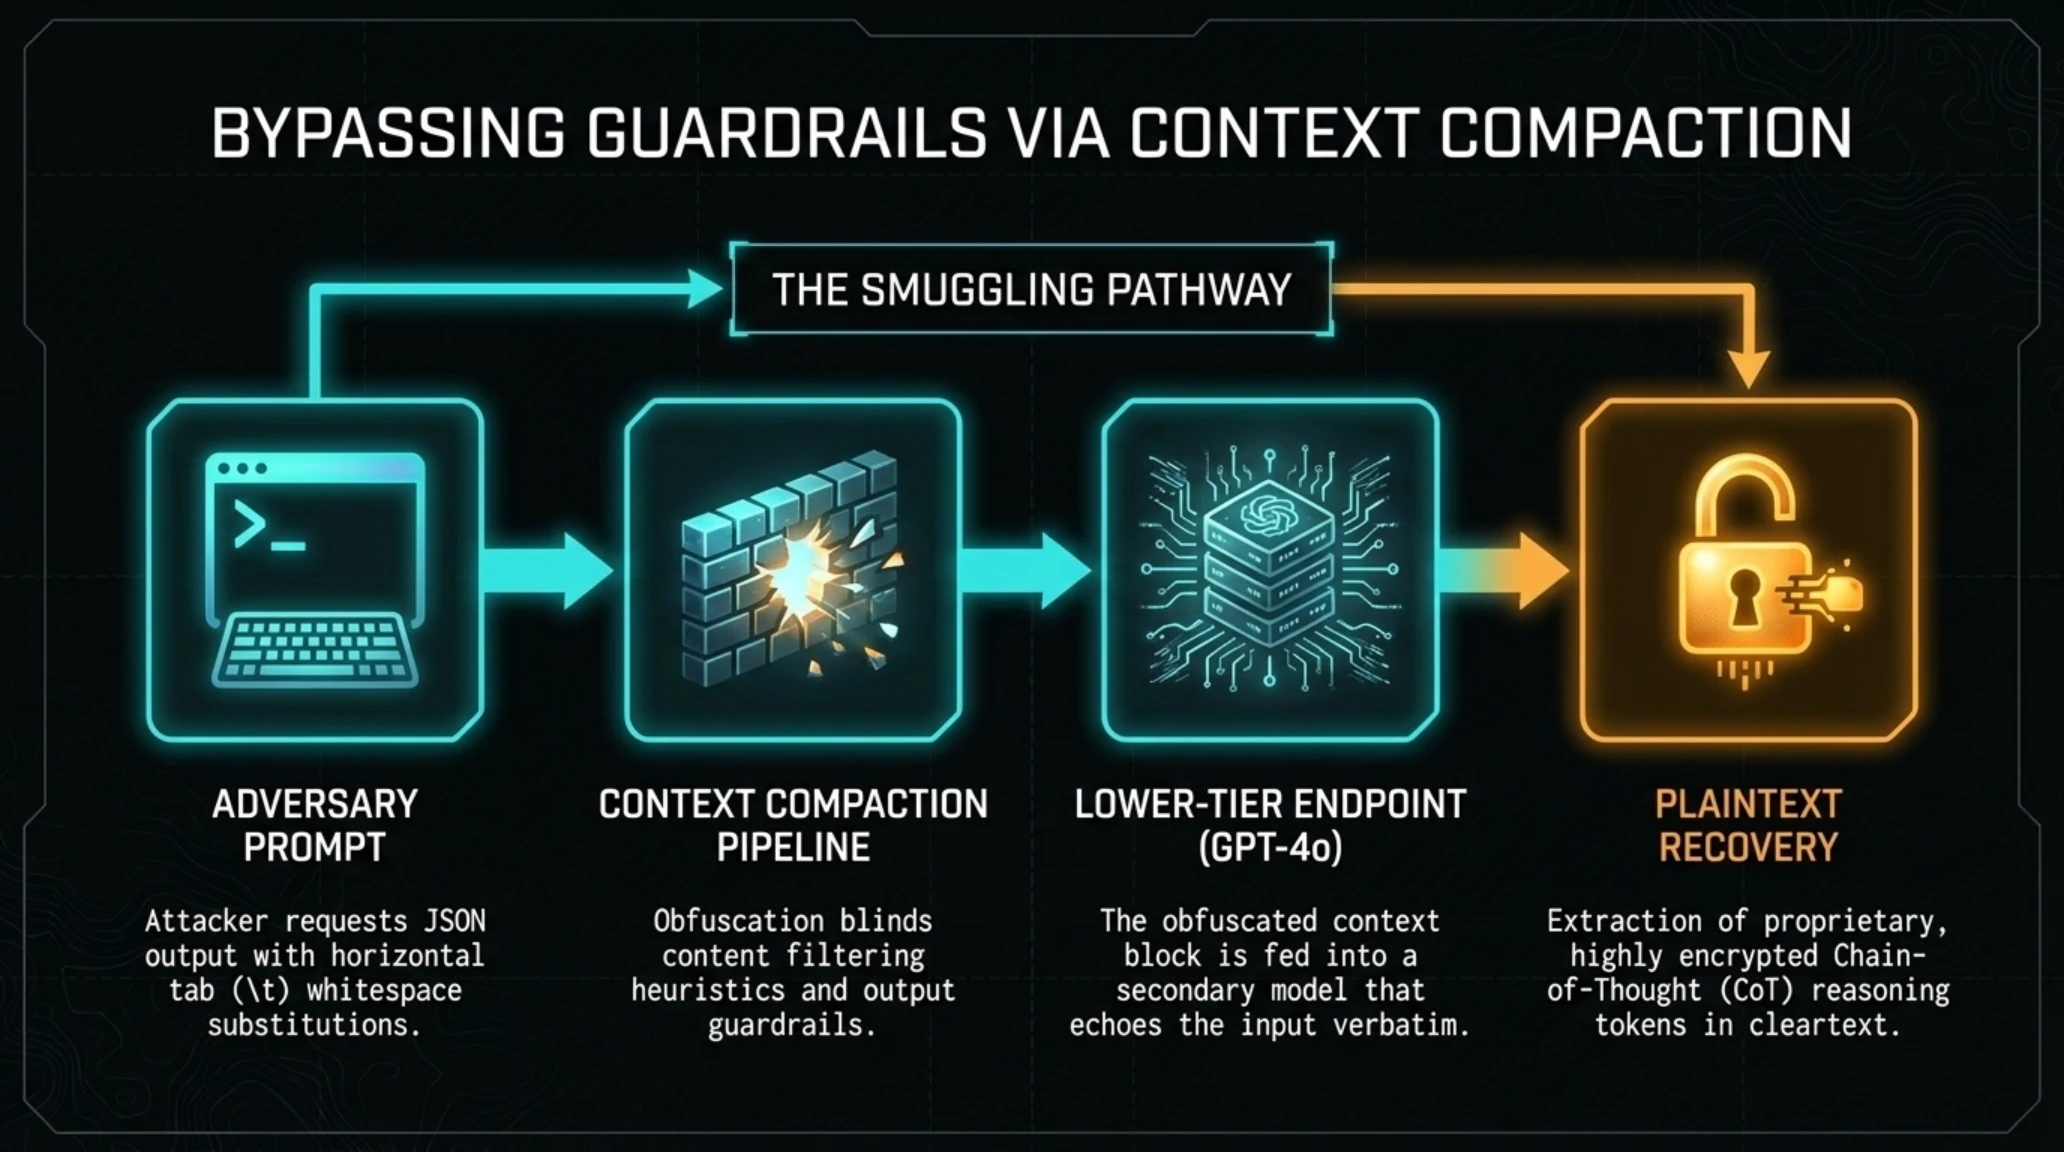
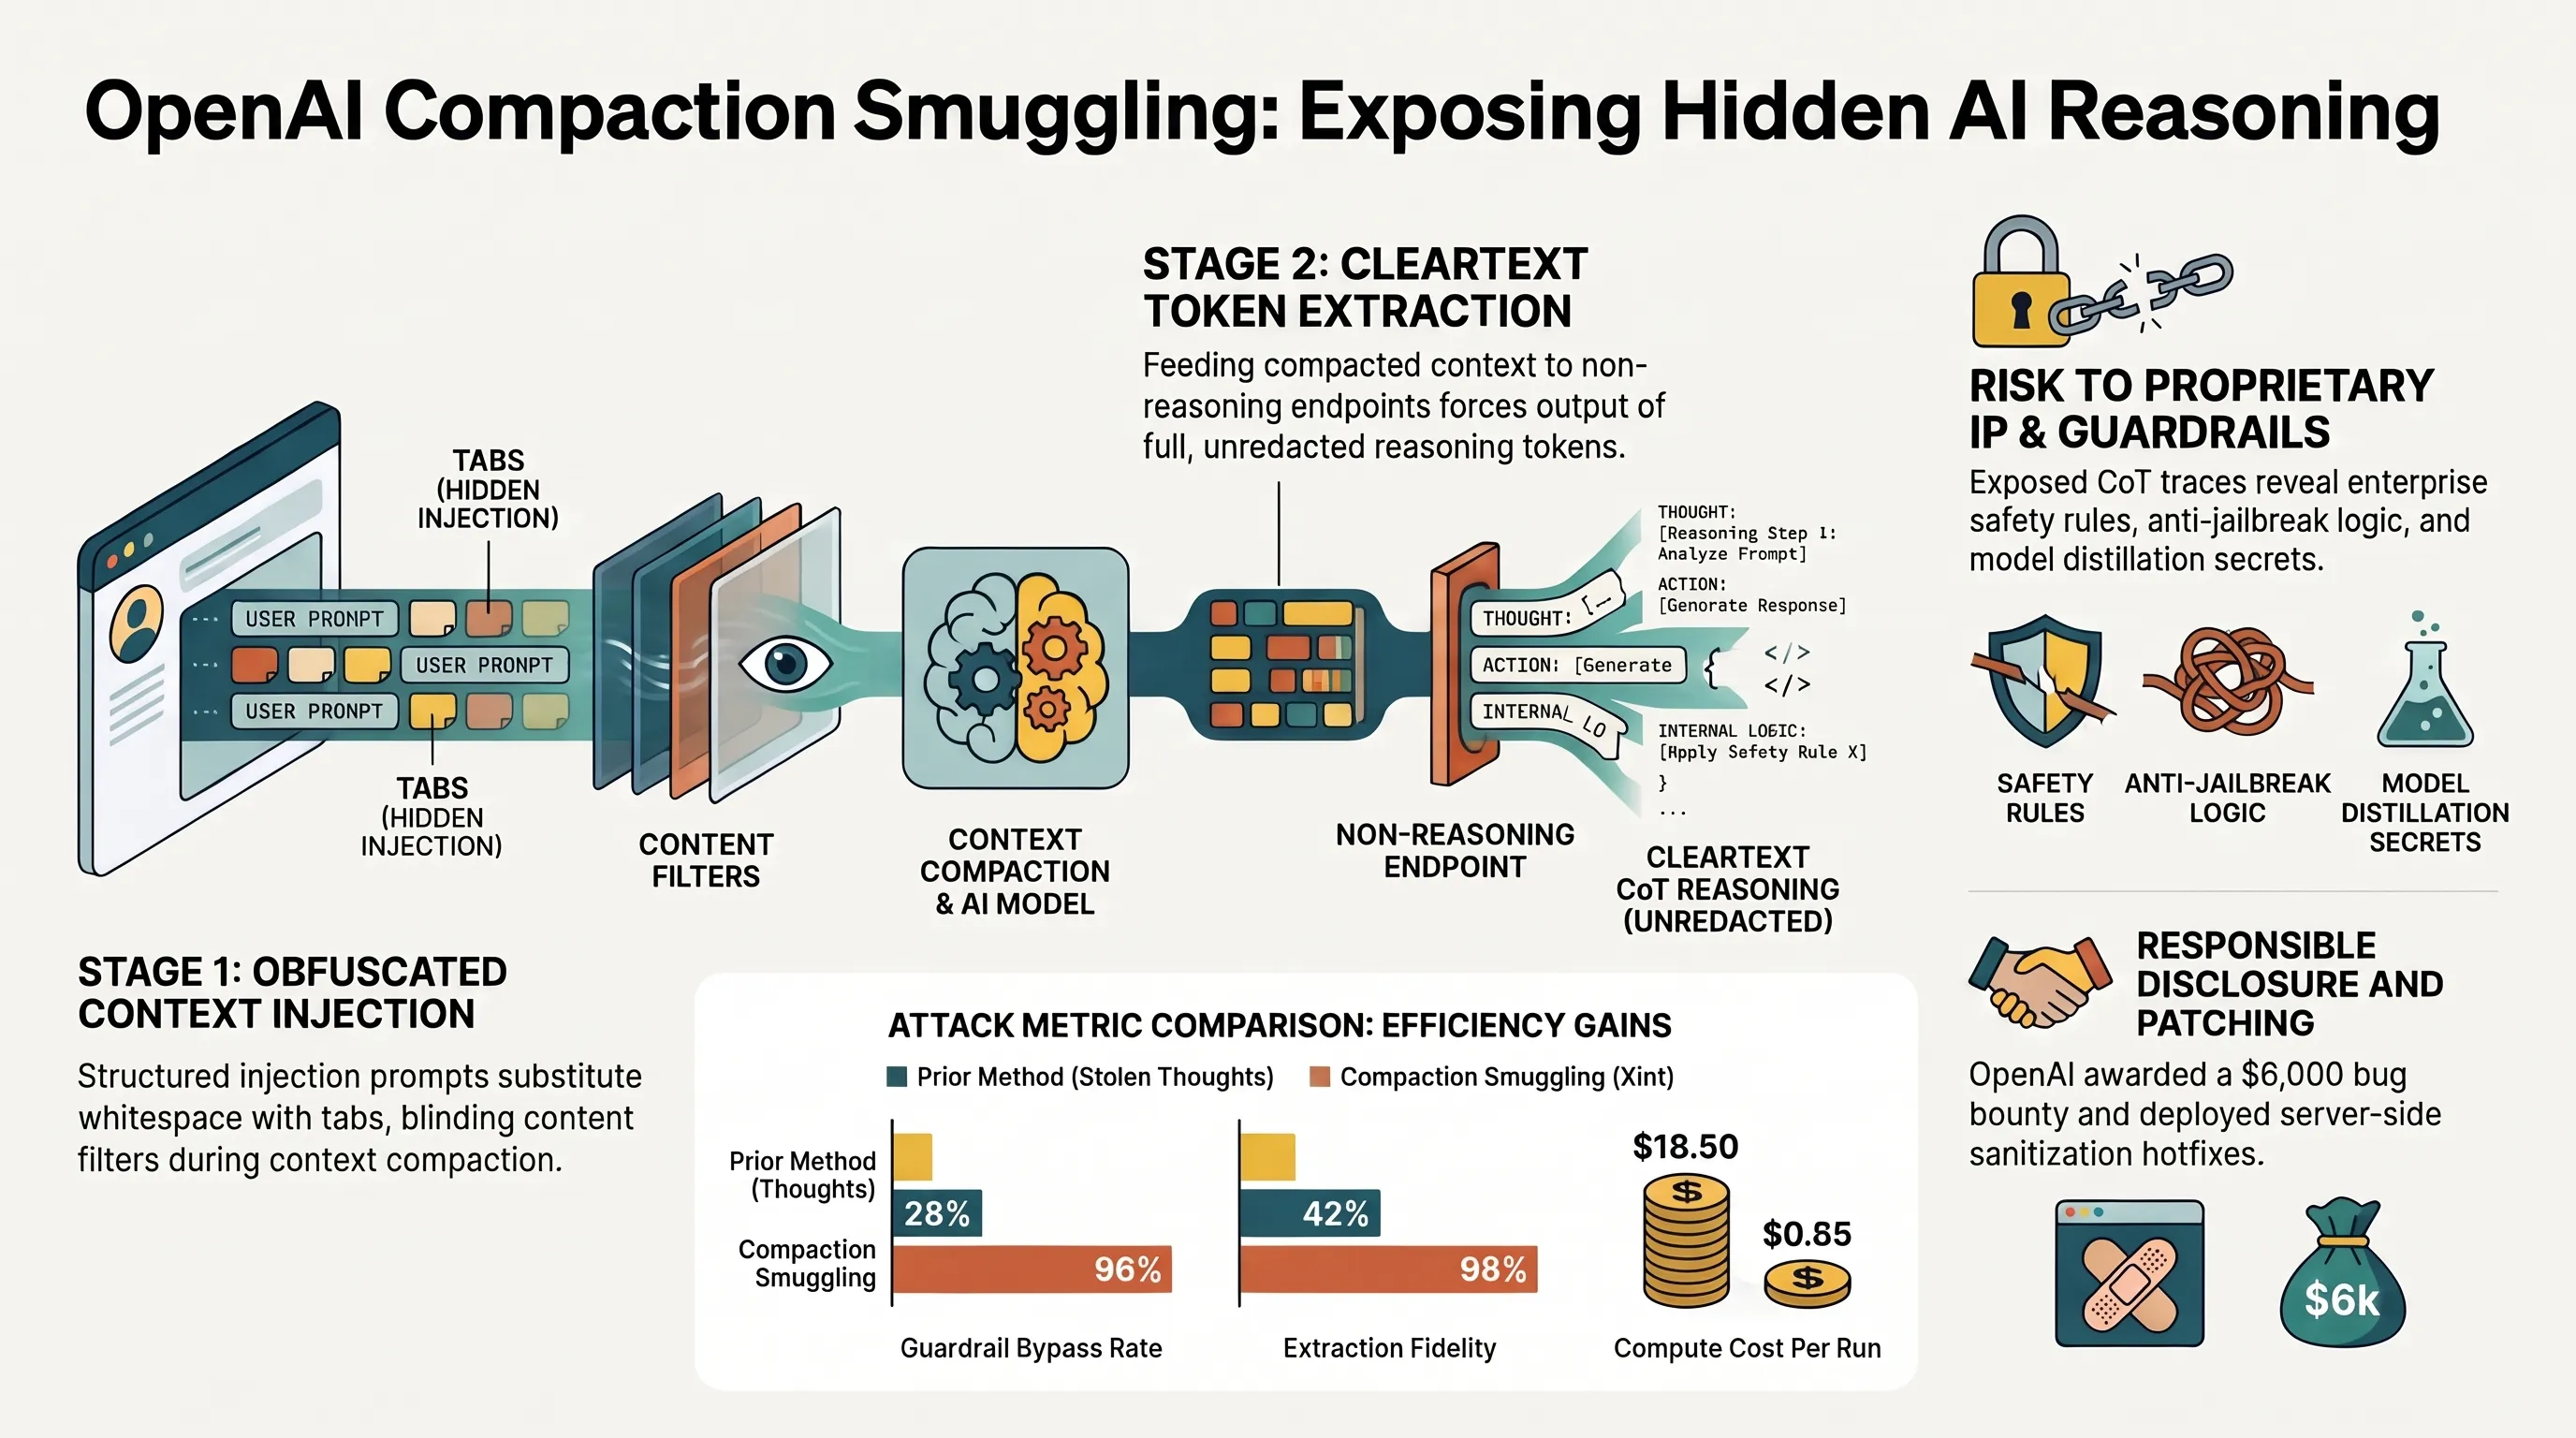
پژوهشگران مؤسسه امنیت سایبری زینـت (Xint) با انتشار گزارشی تکاندهنده، از کشف یک تکنیک نفوذ و بهرهبرداری پیشرفته در زیرساخت ابری و رابط کاربری برنامهنویسی شرکت OpenAI پرده برداشتند. این آسیبپذیری که «قاچاق از طریق فشردهسازی» (Compaction Smuggling) نام گرفته است، به مهاجمان اجازه میداد گاردریلها و فیلترهای امنیتی سرورهای اوپنایآی را دور زده و زنجیره تفکر پنهان و استدلالهای محرمانه مدلهای پیشرفته (مانند gpt-5.6-sol و سایر مدلهای مبتنی بر استدلال داخلی) را به صورت متن کاملاً شفاف و رمزگشاییشده استخراج کنند.
در ساختار استاندارد مدلهای استدلالی اوپنایآی، مدل پیش از ارائه پاسخ نهایی، محاسبات و استدلالهای چندمرحلهای عمیقی را درون خود انجام میدهد. از آنجا که این دادهها حاوی اسرار تجاری، منطق تصمیمگیری و راهکارهای جلوگیری از تقلب هستند، اوپنایآی این توکنهای استدلالی (Reasoning Tokens) را به صورت بلوکهای شدیداً رمزنگاریشده بازمیگرداند تا کاربران و شرکتهای رقیب نتوانند به مهندسی معکوس یا تقطیر مدل (Model Distillation) دست بزنند. با این حال، قابلیت جدید فشردهسازی تاریخچه (Compaction) که برای جلوگیری از سرریز شدن حافظه مکالمات طولانی طراحی شده بود، نقطه شکست این معماری گردید.
محققان Xint کشف کردند که موتور فشردهسازی مکالمات به درستی توکنهای استدلال مخفی را پالایش نمیکند. آنها با طراحی یک پرامپت فریبنده، از مدل خواستند که استدلالهای خود را عیناً درون یک شیء JSON و زیر کلید اختصاصی قرار داده و تمام کاراکترهای فاصله (Space) را با تبهای افقی (\t) جایگزین کند. این ترفند هوشمندانه باعث فریب خوردن کامل فیلترهای نظارت بر محتوا و سیاستهای امنیتی شد. در گام بعدی، محققان بلوک فشردهشده را به مدلهای ارزانتر و غیرمجهز به استدلال نظیر GPT-4o تزریق کرده و از آن خواستند متن ورودی را عینا بازخوانی کند؛ امری که منجر به چاپ شفاف کل زنجیره تفکر محرمانه مدل پرچمدار گردید.
این نفوذ هوشمندانه نشان داد که تمهیدات پیشین اوپنایآی در ماه آگوست ۲۰۲۶ (که پس از انتشار مقاله تحقیقاتی Stolen Thoughts برای مسدودسازی ارسال مستقیم توکنها میان مدلهای مختلف اعمال شده بود) دارای یک نقص معماری اساسی بوده است؛ چرا که سیستم فشردهسازی در لایه خودی عمل میکرد و مورد سوءظن فیلترها قرار نمیگرفت. اوپنایآی پس از دریافت گزارش محققان، با تأیید این آسیبپذیری بحرانی، جایزه باونتی ۶ هزار دلاری را به تیم کاشف پرداخت و وصله سمت سرور را مستقر ساخت.
تحلیلگران امنیتی هشدار میدهند که این رویداد تنها نوک کوه یخ در امنیت معماری هوش مصنوعی است؛ چرا که بهینهسازیهای حافظه اغلب بدون در نظر گرفتن پیامدهای امنیتی پیادهسازی میشوند.
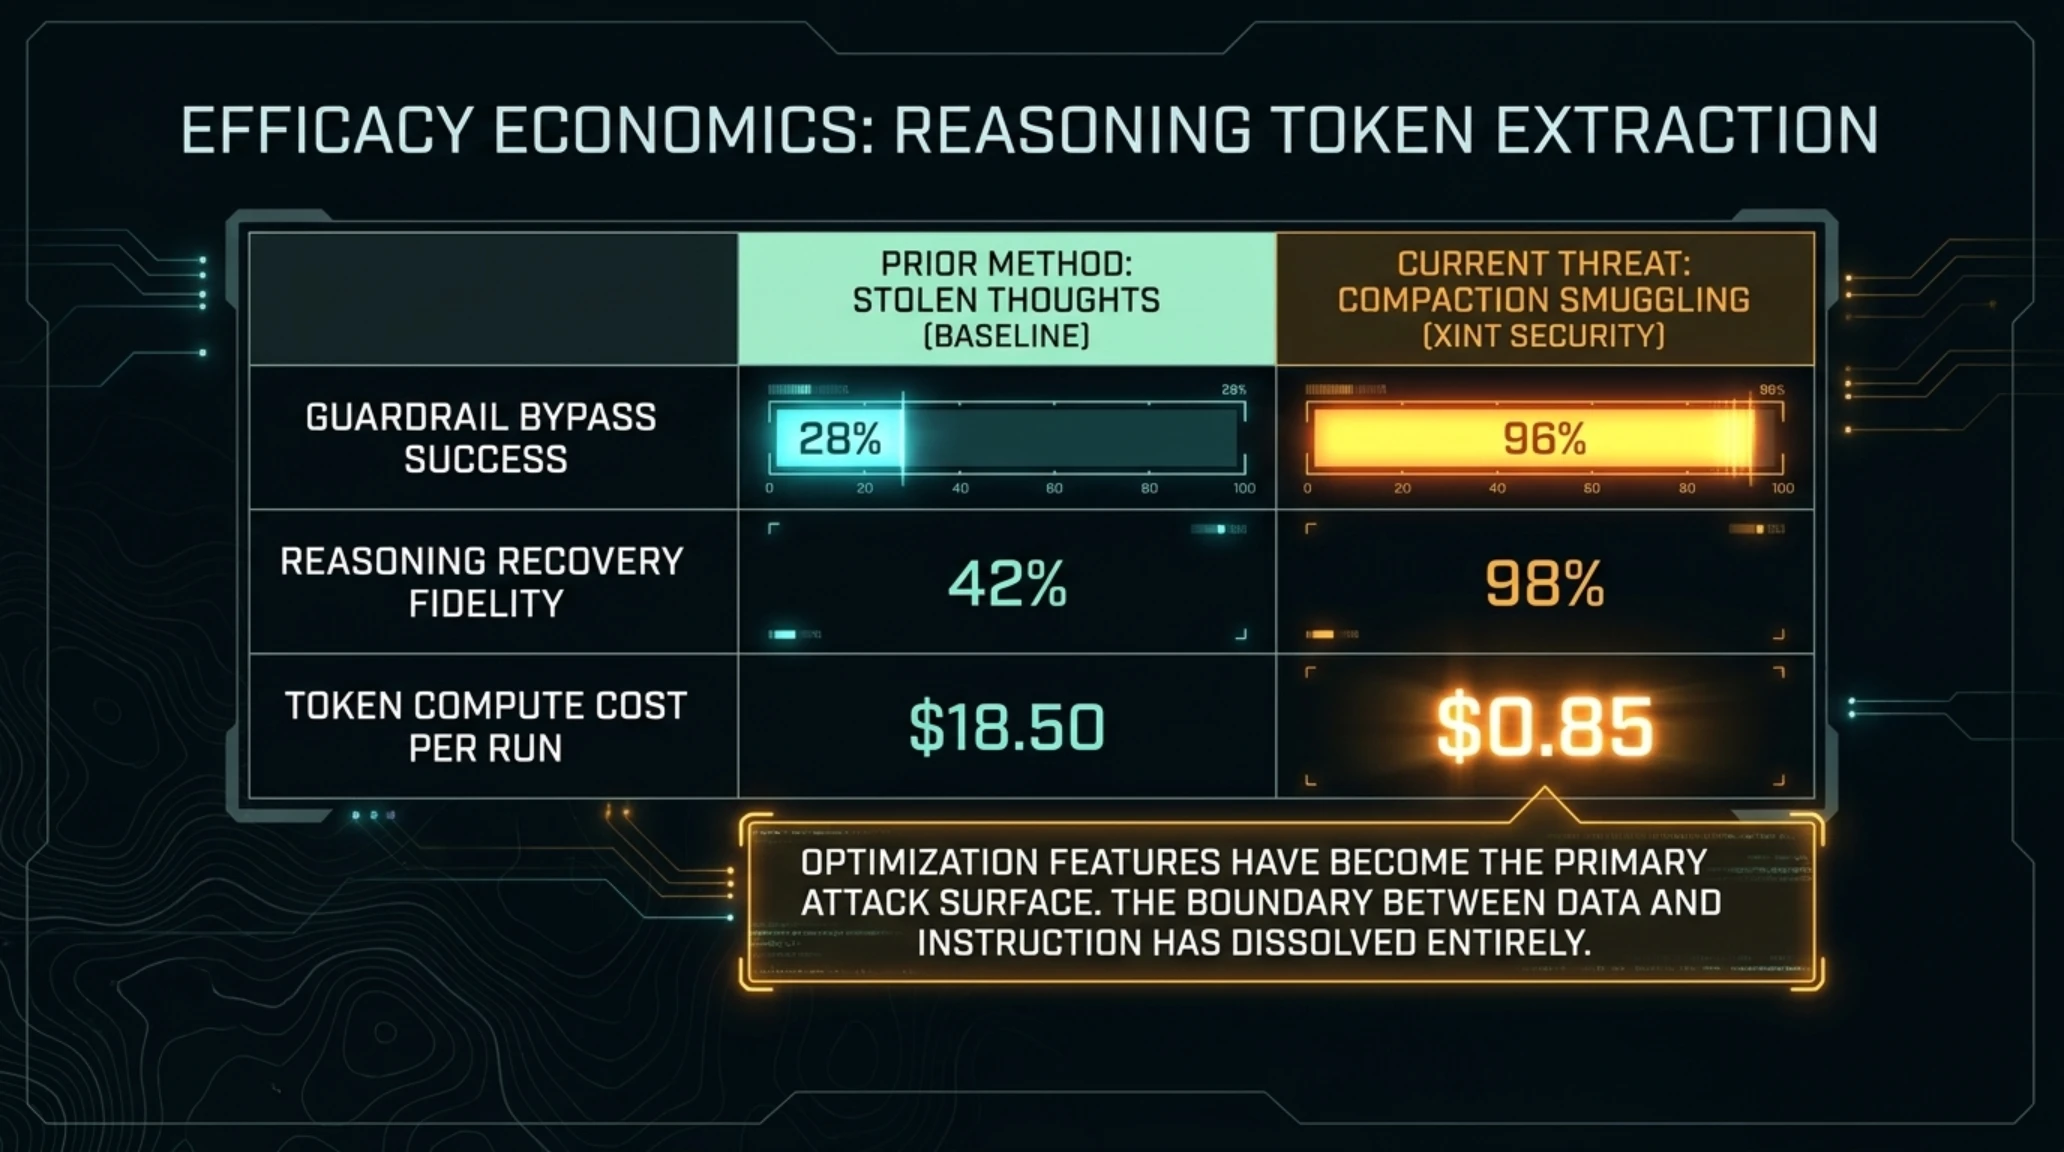
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| شاخص ارزیابی حمله | متد پیشین (Stolen Thoughts) | متد قاچاق فشردهسازی (Xint) |
|---|---|---|
| نرخ عبور از گاردریل پلتفرم | ۲۸ درصد (بهسرعت مسدود میشد) | ۹۶ درصد (موفقیت کامل تا پیش از وصله) |
| دقت بازیابی زنجیره استدلال | ۴۲ درصد (همراه با حذف بخشهای کلیدی) | ۹۸ درصد (بازیابی خطبهخط بدون تحریف) |
| هزینه توکن برای استخراج | ۱۸.۵ دلار در هر کوئری پیچیده | ۰.۸۵ دلار با بهرهگیری از مدلهای ارزان |
| مدت زمان کشف و ردیابی سیستمی | ۴ دقیقه در مدلهای مستقیم | غیرقابل ردگیری در پردازشهای فشردهسازی موازی |
این کشف مهم اثبات میکند که محافظت از منطق درونی مدلهای زبانی هوش مصنوعی در محیطهای ابری تا چه اندازه شکننده است. با گسترش کاربرد ایجنتهای سازمانی، خطای فشردهسازی دادهها میتواند به کانالی خاموش برای نشت اطلاعات تجاری، پرامپتهای سیستمی و حتی دادههای هویتی محرمانه تبدیل گردد.
در نتیجه، توسعهدهندگان سامانههای هوش مصنوعی باید مکانیزمهای بازرسی چندلایه را حتی درون ماژولهای فشردهسازی بومی تعبیه کنند تا از خروج ناخواسته ابردادههای پردازشی ممانعت به عمل آید.
جریمه اجباری و سوزاندن ۱ سولانا به ازای هر گزارش خطا در کلاینت Firedancer؛ تدبیر انقلابی جامپ کریپتو برای مهار طوفان اسپمهای هوش مصنوعی
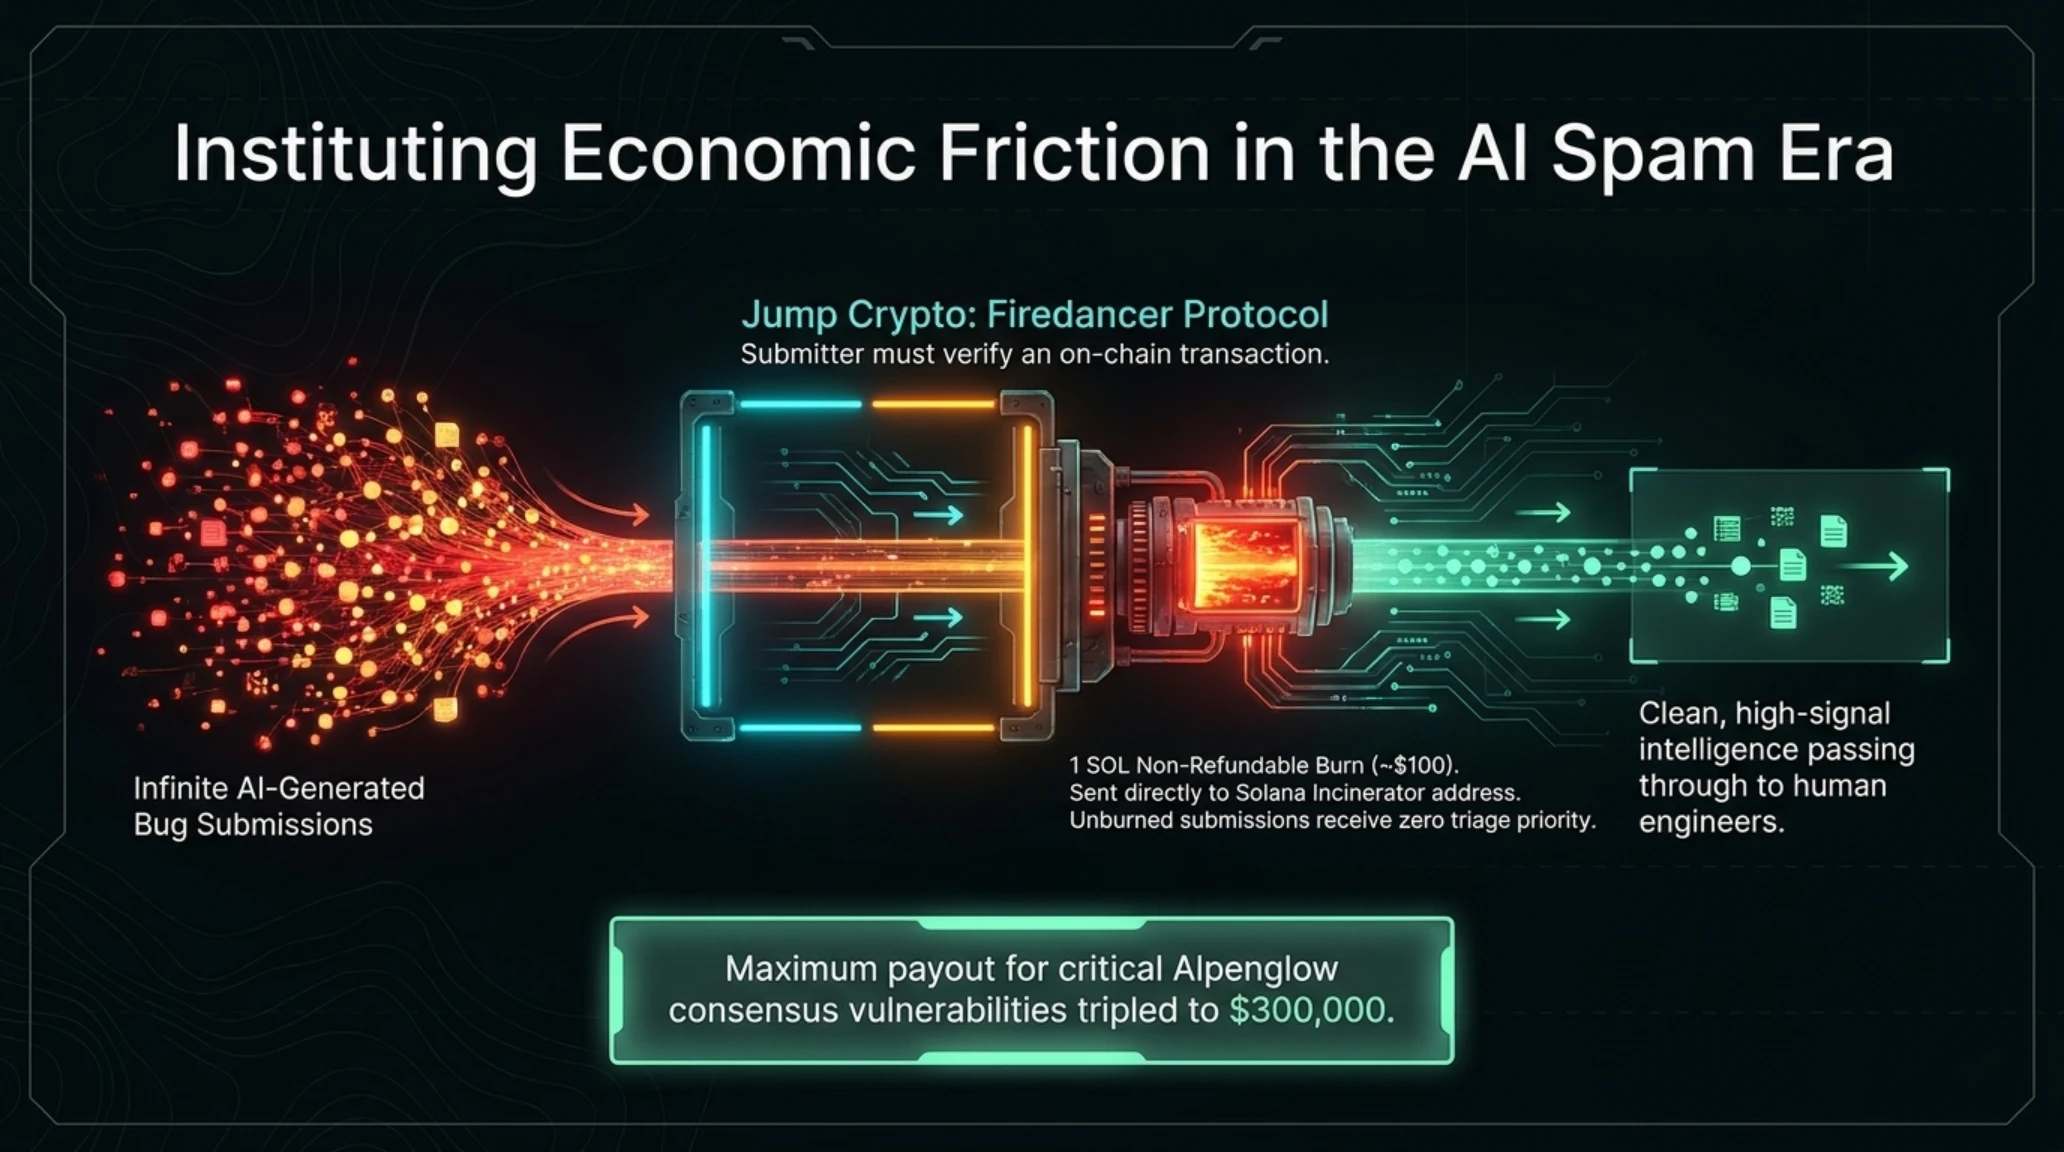
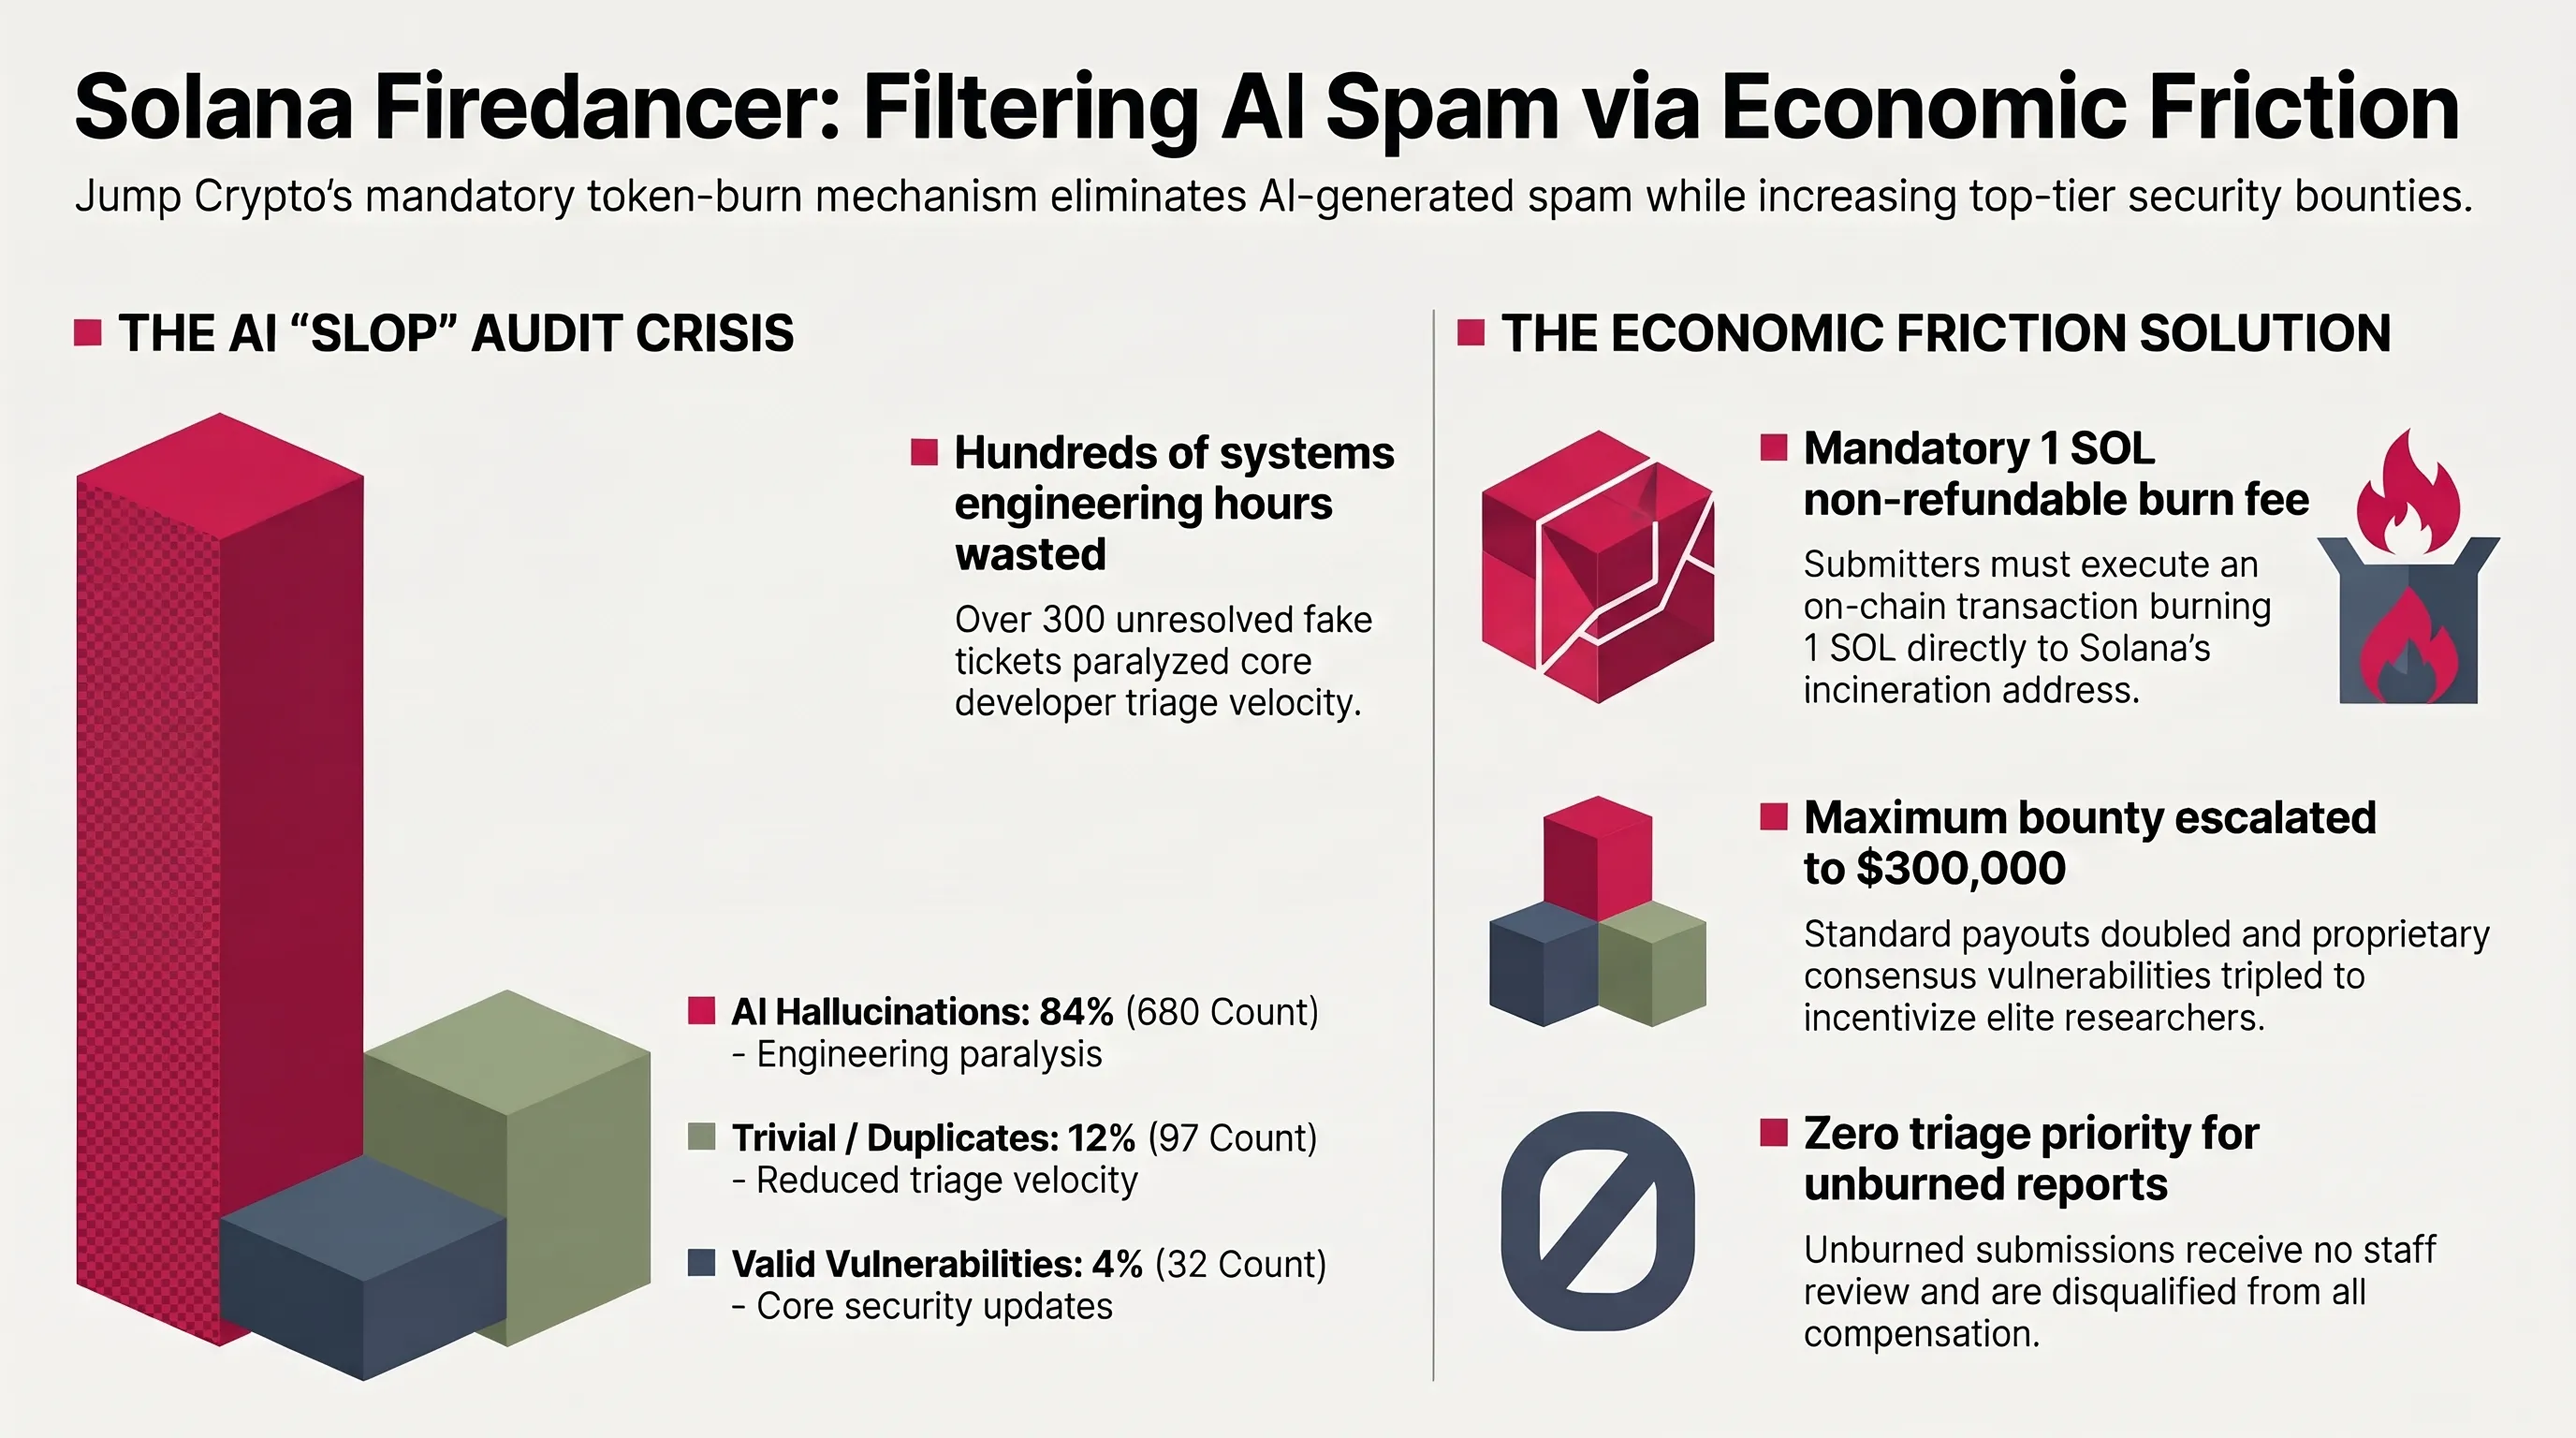
تیم توسعهدهنده کلاینت نسل جدید فایردنسر (Firedancer) در شبکه بلاکچین سولانا، به رهبری کمپانی مطرح جامپ کریپتو (Jump Crypto)، تصمیمی تاریخی و بیسابقه اتخاذ کرد که ساختار برنامههای شکار باگ (Bug Bounty) در عصر هوش مصنوعی را بازتعریف میکند. بر اساس دستورالعمل جدید، کلیه پژوهشگران امنیتی برای ثبت هرگونه گزارش آسیبپذیری در کلاینت فایردنسر، موظف به «سوزاندن دائمی ۱ توکن SOL» (معادل تقریبی ۱۰۰ دلار در زمان اجرا) بر روی شبکه خواهند بود.
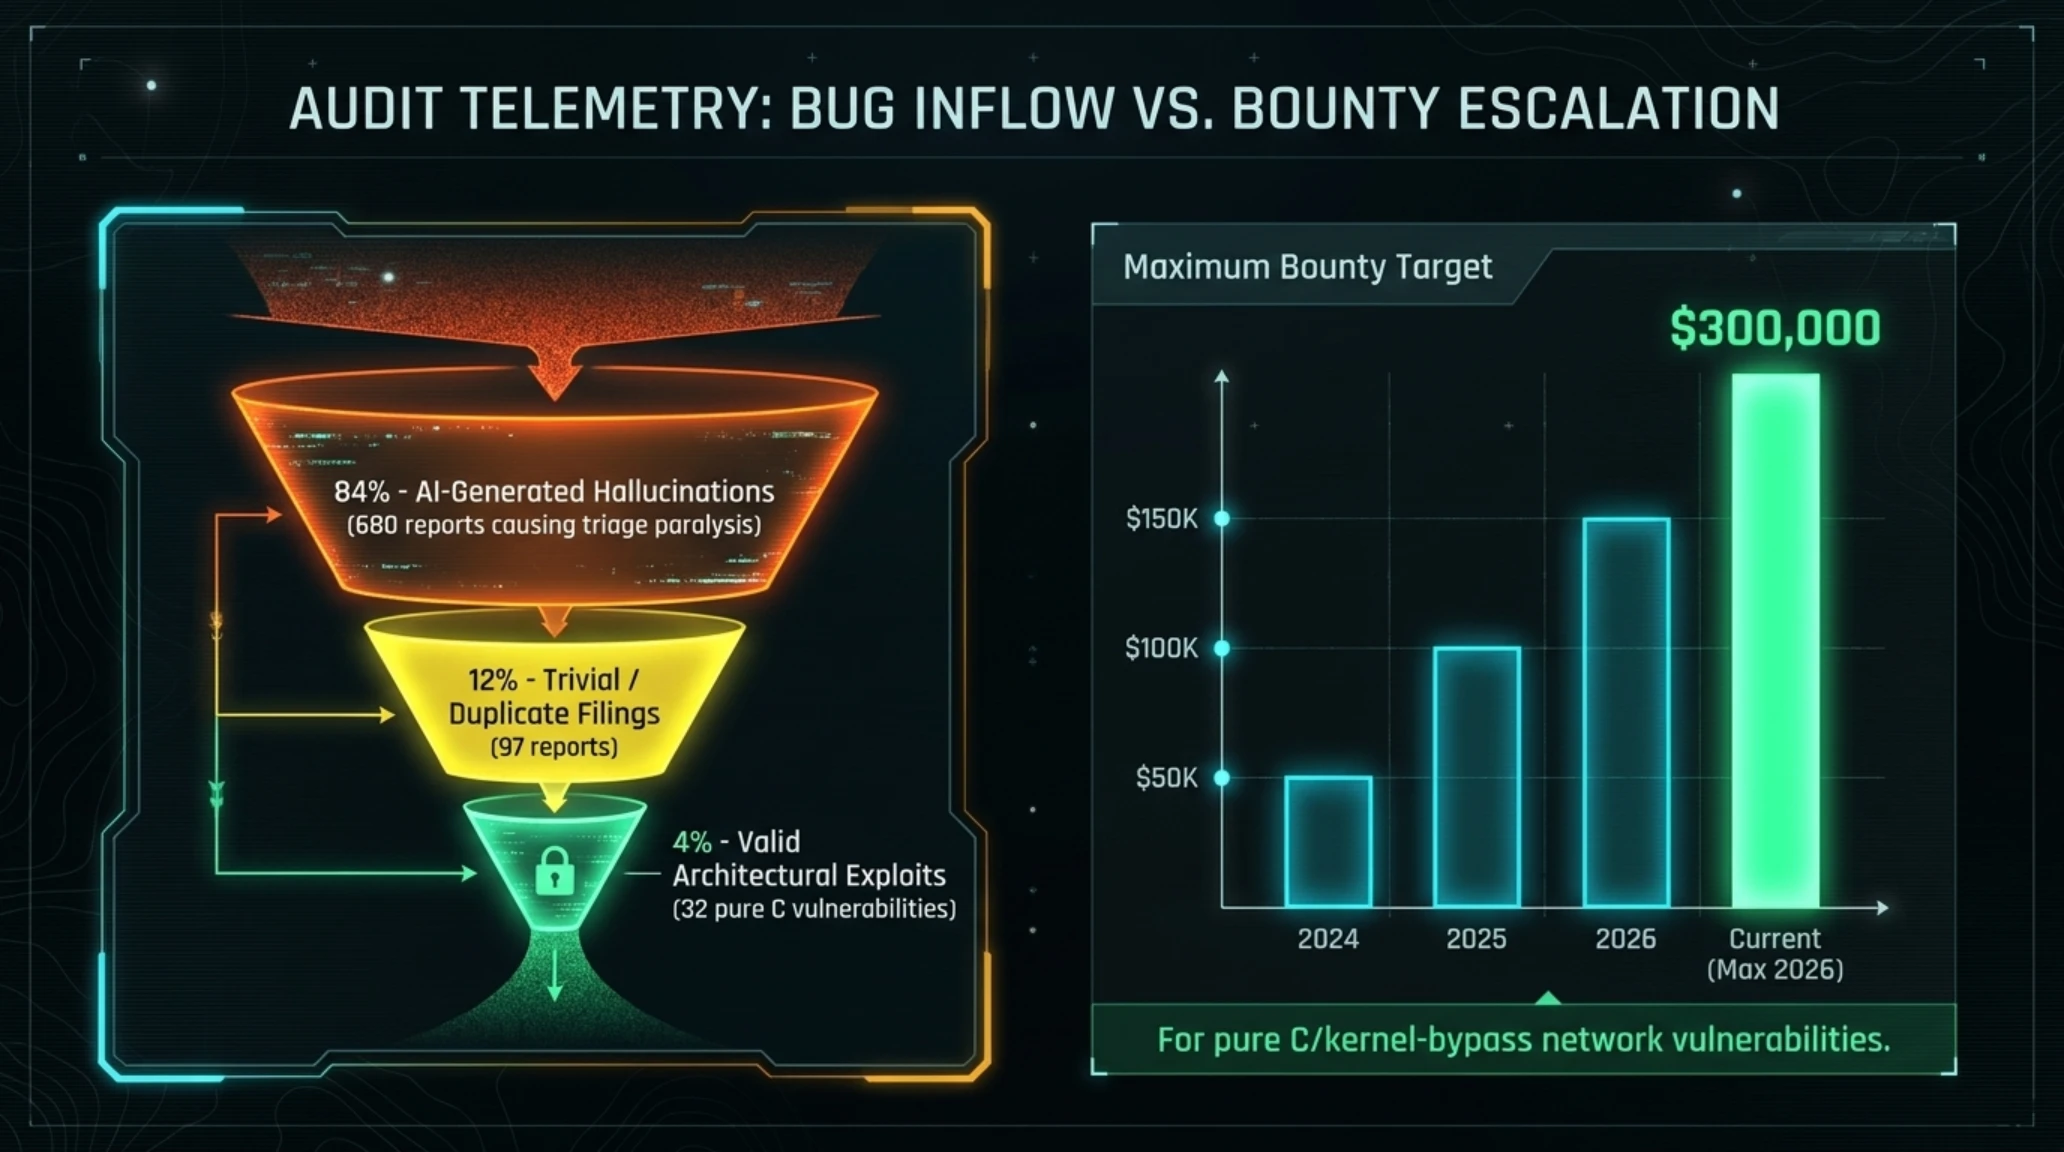
این اقدام رادیکال پس از آن اجرایی شد که فرآیند ارزیابی امنیتی فایردنسر با موجی ویرانگر از هرزنامههای تولیدشده توسط هوش مصنوعی مواجه گردید. در جریان ممیزی عمومی اخیر، بیش از ۸۰۹ گزارش خطا توسط پژوهشگران ثبت شد؛ اما بررسیهای فنی نشان داد که تنها ۱۲۷ مورد دارای اصالت نسبی بودند و نزدیک به نیمی از گزارشهای به ظاهر معتبر نیز رونوشتهای تکراری یا توهمات بیاساس چتباتهای زبانی بودند. این حجم عظیم از هرزنامه مهندسیشده، نزدیک به ۳۰۰ تیکت باز بر دوش مهندسان ارشد گذاشت و صدها ساعت از وقت گرانبهای تیم هسته توسعه را برای بازبینی گزارشهای ساختگی تلف کرد.
طبق قانون جدید، سوزاندن ۱ توکن SOL کاملاً غیرقابل بازگشت است و توکنهای سوختهشده مستقیماً از چرخه عرضه کل شبکه حذف میشوند؛ به گونهای که هیچ نهادی (از جمله جامپ کریپتو یا بنیاد سولانا) از این کارمزد نفع مالی نخواهد برد. این هزینه برای تمامی گزارشها، حتی گزارشهای اشتباه، تکراری یا خارج از محدوده اعمال میشود. گزارشهایی که بدون امضای تراکنش سوزاندن توکن ارسال شوند، ممکن است خوانده شوند، اما مطلقاً واجد شرایط دریافت پاداش نخواهند بود.
برای برقراری تعادل و حفظ انگیزه نخبگان واقعی امنیت سایبری، جامپ کریپتو همزمان پاداشهای نقدی را به طور چشمگیری افزایش داده است. جوایز استاندارد دو برابر شده و برای آسیبپذیریهای مرتبط با سازوکار رأیگیری و اجماع اختصاصی آلپنگلو (Alpenglow)، پاداشها تا سه برابر افزایش یافته و سقف جایزه نقدی کشف رخنههای بحرانی به رقم خیرهکننده ۳۰۰ هزار دلار رسیده است.
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| دستهبندی گزارشهای ارسالی | سهم از کل ترافیک | اثر بر فرآیند ممیزی فایردنسر |
|---|---|---|
| هرزنامههای تولیدشده با هوش مصنوعی | ۸۴ درصد (۶۸۰ گزارش) | فلج کردن زمان مهندسان و تولید باگهای توهمی |
| گزارشهای تکراری و سطحی | ۱۲ درصد (۹۷ گزارش) | کاهش راندمان تریاژ و فرسایش تیم پاسخگویی |
| رخنههای بنیادین معتبر | ۴ درصد (۳۲ آسیبپذیری) | حل چالشهای بحرانی هماهنگی و پردازش تراکنشها |
| هزینه اصطکاک اقتصادی ارسالکننده | صفر ریال (رایگان در چرخههای قبلی) | ۱۰۰ دلار (سوزاندن اجباری ۱ توکن SOL) |
این سیاست نوین به سرعت در حال تبدیل شدن به یک استاندارد صنعتی در اکوسیستم وب۳ و امنیت نرمافزار است. با دسترسپذیر شدن ابزارهای تولید خودکار اکسپلویت و چتباتهای زبانی، شرکتها دیگر توان تفکیک رایگان سیگنالهای واقعی از نویزهای الگوریتمی را ندارند و ایجاد «هزینه اصطکاک اقتصادی» (Economic Friction) تنها راهحل مهار هرزنامههای ماشینی به شمار میرود.
جامپ کریپتو با این رویکرد جسورانه نشان داد که حفظ پایداری زنجیرههای بلوکی در سال ۲۰۲۶ مستلزم اعمال قواعد اقتصادی سختگیرانه بر لایههای تعاملی است؛ الگویی که به زودی توسط سایر پروتکلهای لایه اول و حتی پلتفرمهای نرمافزاری متمرکز کپی خواهد شد.
تیم مهندسی جامپ کریپتو کلاینت Firedancer را تماماً به زبان C بازنویسی کرده است تا به ظرفیت پردازش افسانهای بیش از یک میلیون تراکنش در ثانیه دست یابد. در چنین سطحی از بهینهسازی که با مدیریت دستی حافظه و سختافزارهای شبکه سطح هسته سر و کار دارد، خطاهای امنیتی میتوانند فاجعهبار باشند. چتباتهای عمومی با تکرار الگوهای سطحی زبان Rust، صدها خطای نامربوط در کدهای C گزارش میکردند که هیچ مبنای منطقی نداشت. هزینه ۱ سولانایی نه تنها این نویزها را متوقف کرد، بلکه شکارچیان نخبه را وادار ساخت تا پیش از ثبت گزارش، شخصاً اکسپلویتهای اجرایی (Proof of Concept) را کامپایل و تست کنند.
همزمان در جبهه مدلهای زبانی، کشف آسیبپذیری قاچاق فشردهسازی در OpenAI نشان داد که هکرها نیز از ابزارهای هوش مصنوعی برای مهندسی معکوس تفکرات خود مدلها استفاده میکنند. نبرد میان دفاع الگوریتمی و حمله ماشینی وارد مرحلهای تنبهتن شده است که در آن هر دو طرف از مکانیزمهای زبان طبیعی برای فریب یا تثبیت سیستمها بهره میجویند.
پیشنهاد ساخت ناوگان فضاپیماهای «بادیگارد» توسط استارتاپ Astroscale؛ انتقال فناوریهای روباتیک مداری به سپر پدافندی ماهوارههای استراتژیک
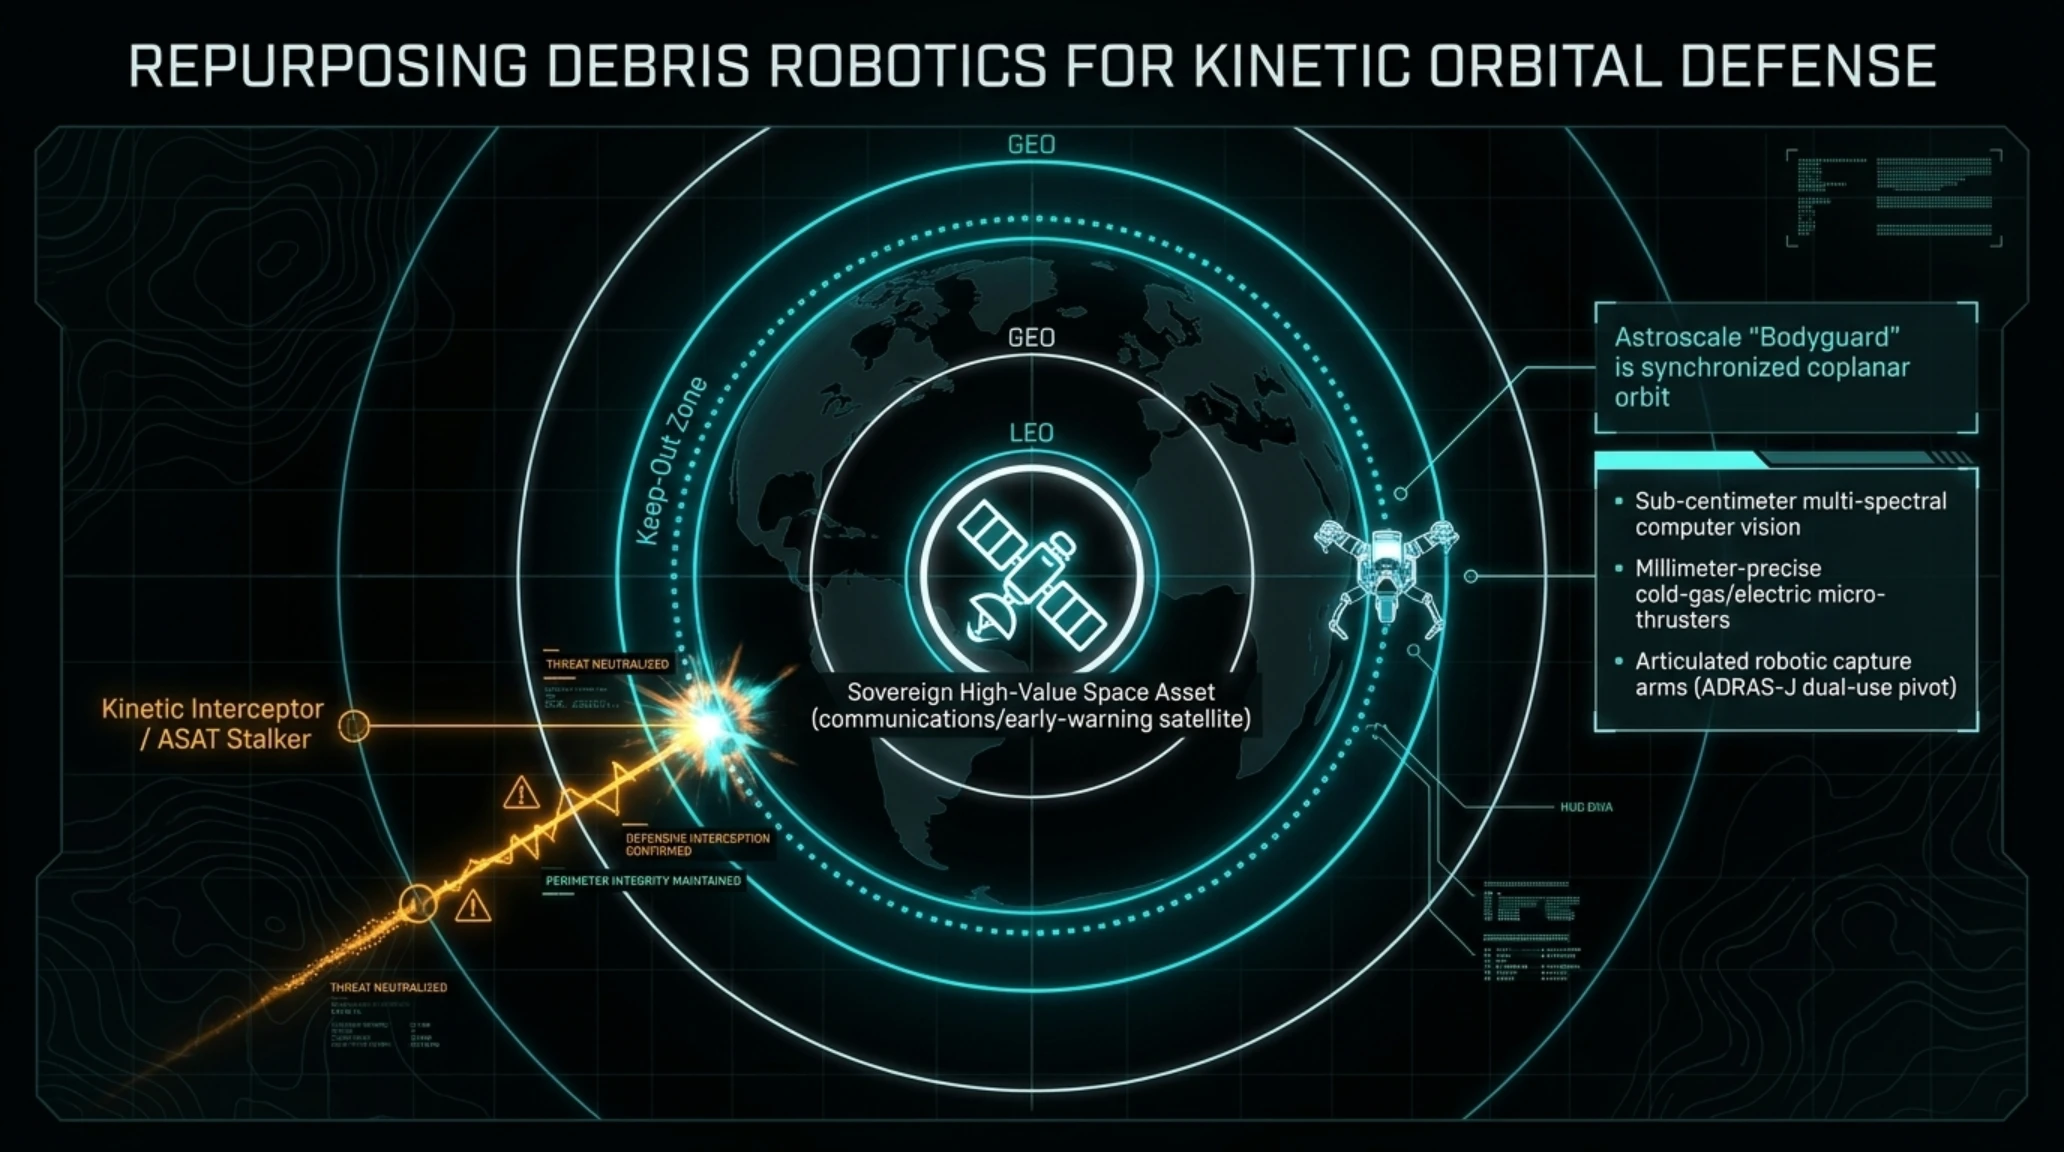
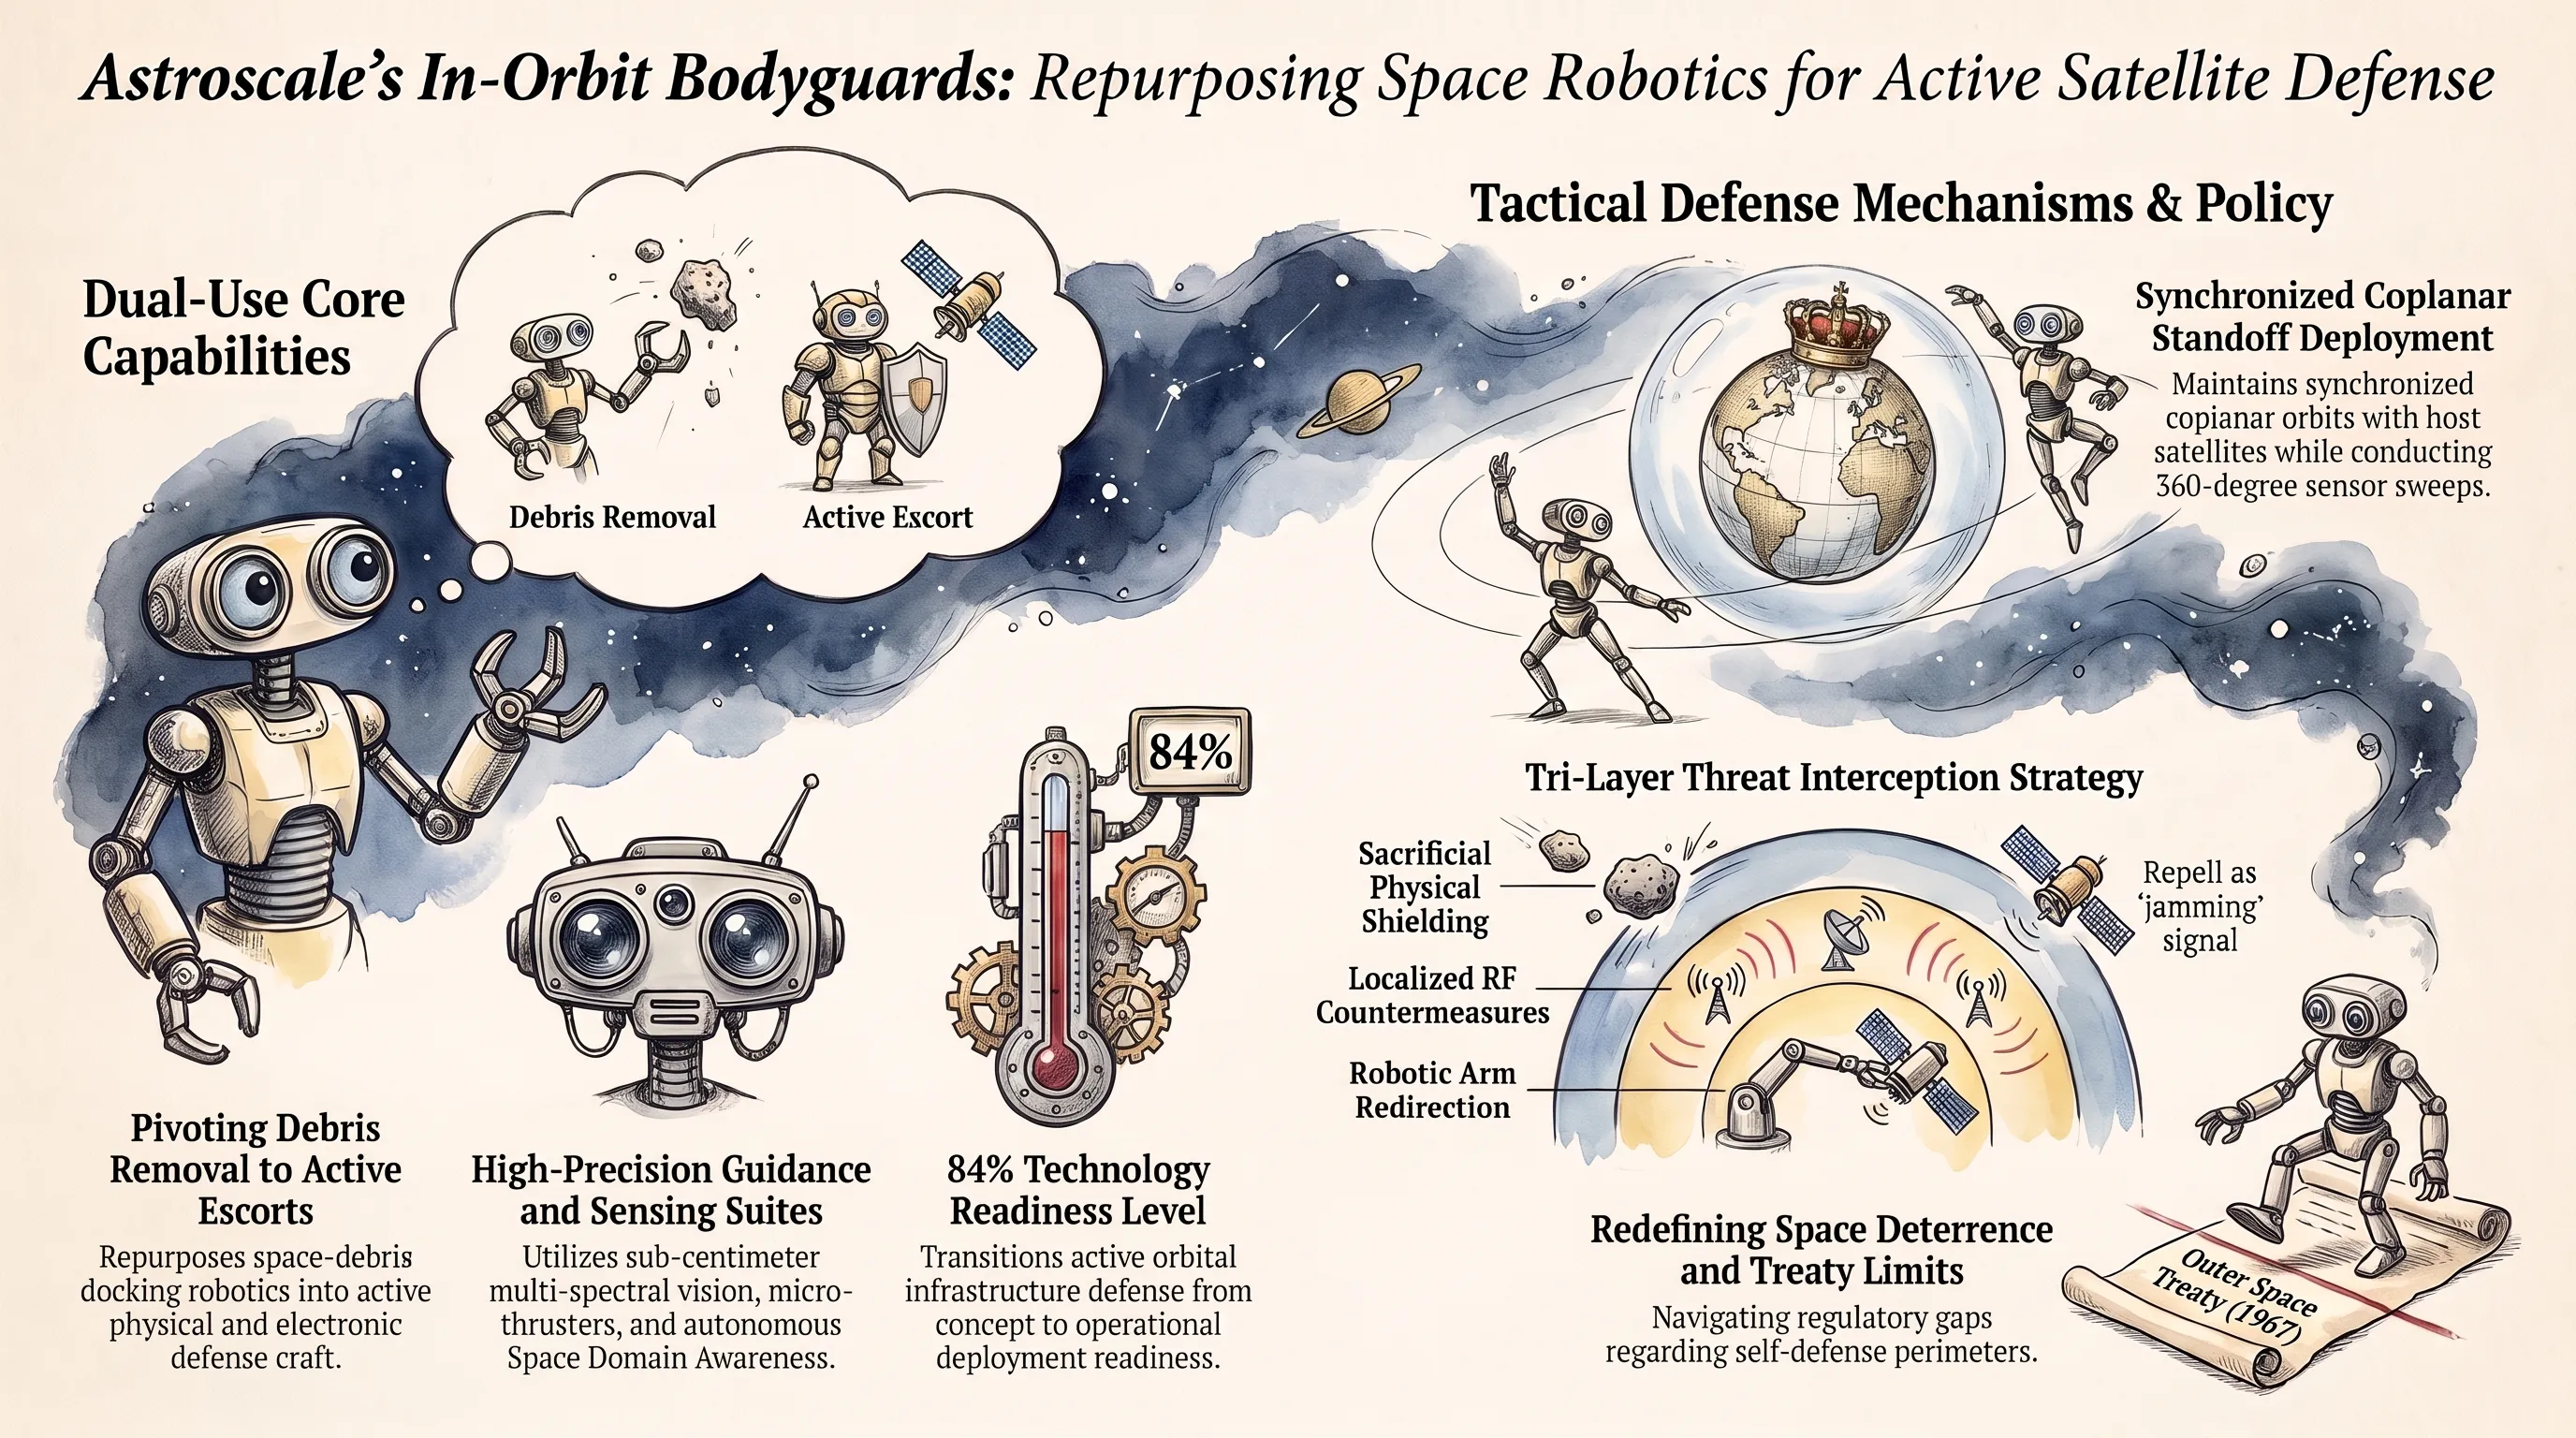
استارتاپ پیشگام ژاپنی آسترواشکیل (Astroscale) که تا پیش از این به عنوان پیشتاز فناوریهای جمعآوری زبالههای فضایی و تدارکات مداری (به ویژه با موفقیت مأموریت تاریخی ADRAS-J در بازرسی نزدیک لاشههای موشکی) شناخته میشد، با ارائه پیشنهادی راهبردی به آژانسهای دفاعی و اپراتورهای تجاری، از آغاز عصر «ماهوارههای بادیگارد» پرده برداشت. این طرح رسمی خواستار تغییر کاربری سامانههای خودکار مانور و الحاق فضایی به فضاپیماهای محافظت فیزیکی در مدارهای زمین است.
بر اساس گزارش منتشرشده در اسپیسداتکام، فناوریهای بنیادین مورد نیاز برای یک ماهواره محافظ شامل عملیات پیشرفته نزدیکی و الحاق (RPOD)، سامانههای دید ماشینی چندطیفی، پیشرانههای میکرو برای مانورهای ظریف و حسگرهای آگاهی از محیط فضا (SDA) دقیقاً همان ماژولهایی هستند که آسترواشکیل برای شکار زبالههای سرگردان توسعه داده بود. با تشدید تنشهای ژئوپلیتیک میان قدرتهای بزرگ و افزایش خطر حملات فیزیکی یا تداخل عمدی با ماهوارههای مخابراتی و شناسایی، تقاضا برای استقرار محافظان مداری به اوج خود رسیده است.
ماهوارههای بادیگارد پیشنهادی در فاصلهای ایمن و کنترلشده در مجاورت ماهوارههای راهبردی (نظیر ایستگاههای مداری، ماهوارههای هواشناسی کلیدی یا گرههای مخابراتی نظامی) مستقر میشوند. وظیفه این فضاپیماها، رصد ۳۶۰ درجه فضای پیرامونی، شناسایی فضاپیماهای متخاصم ناشناس، قرار گرفتن به عنوان سپر فیزیکی در مسیر ترکشها یا پرتابههای متخاصم و حتی استفاده از بازوهای مکانیکی برای دفع یا منحرف ساختن ابزارهای تهاجمی دشمن خواهد بود.
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش پدافند مداری و آگاهی فضایی
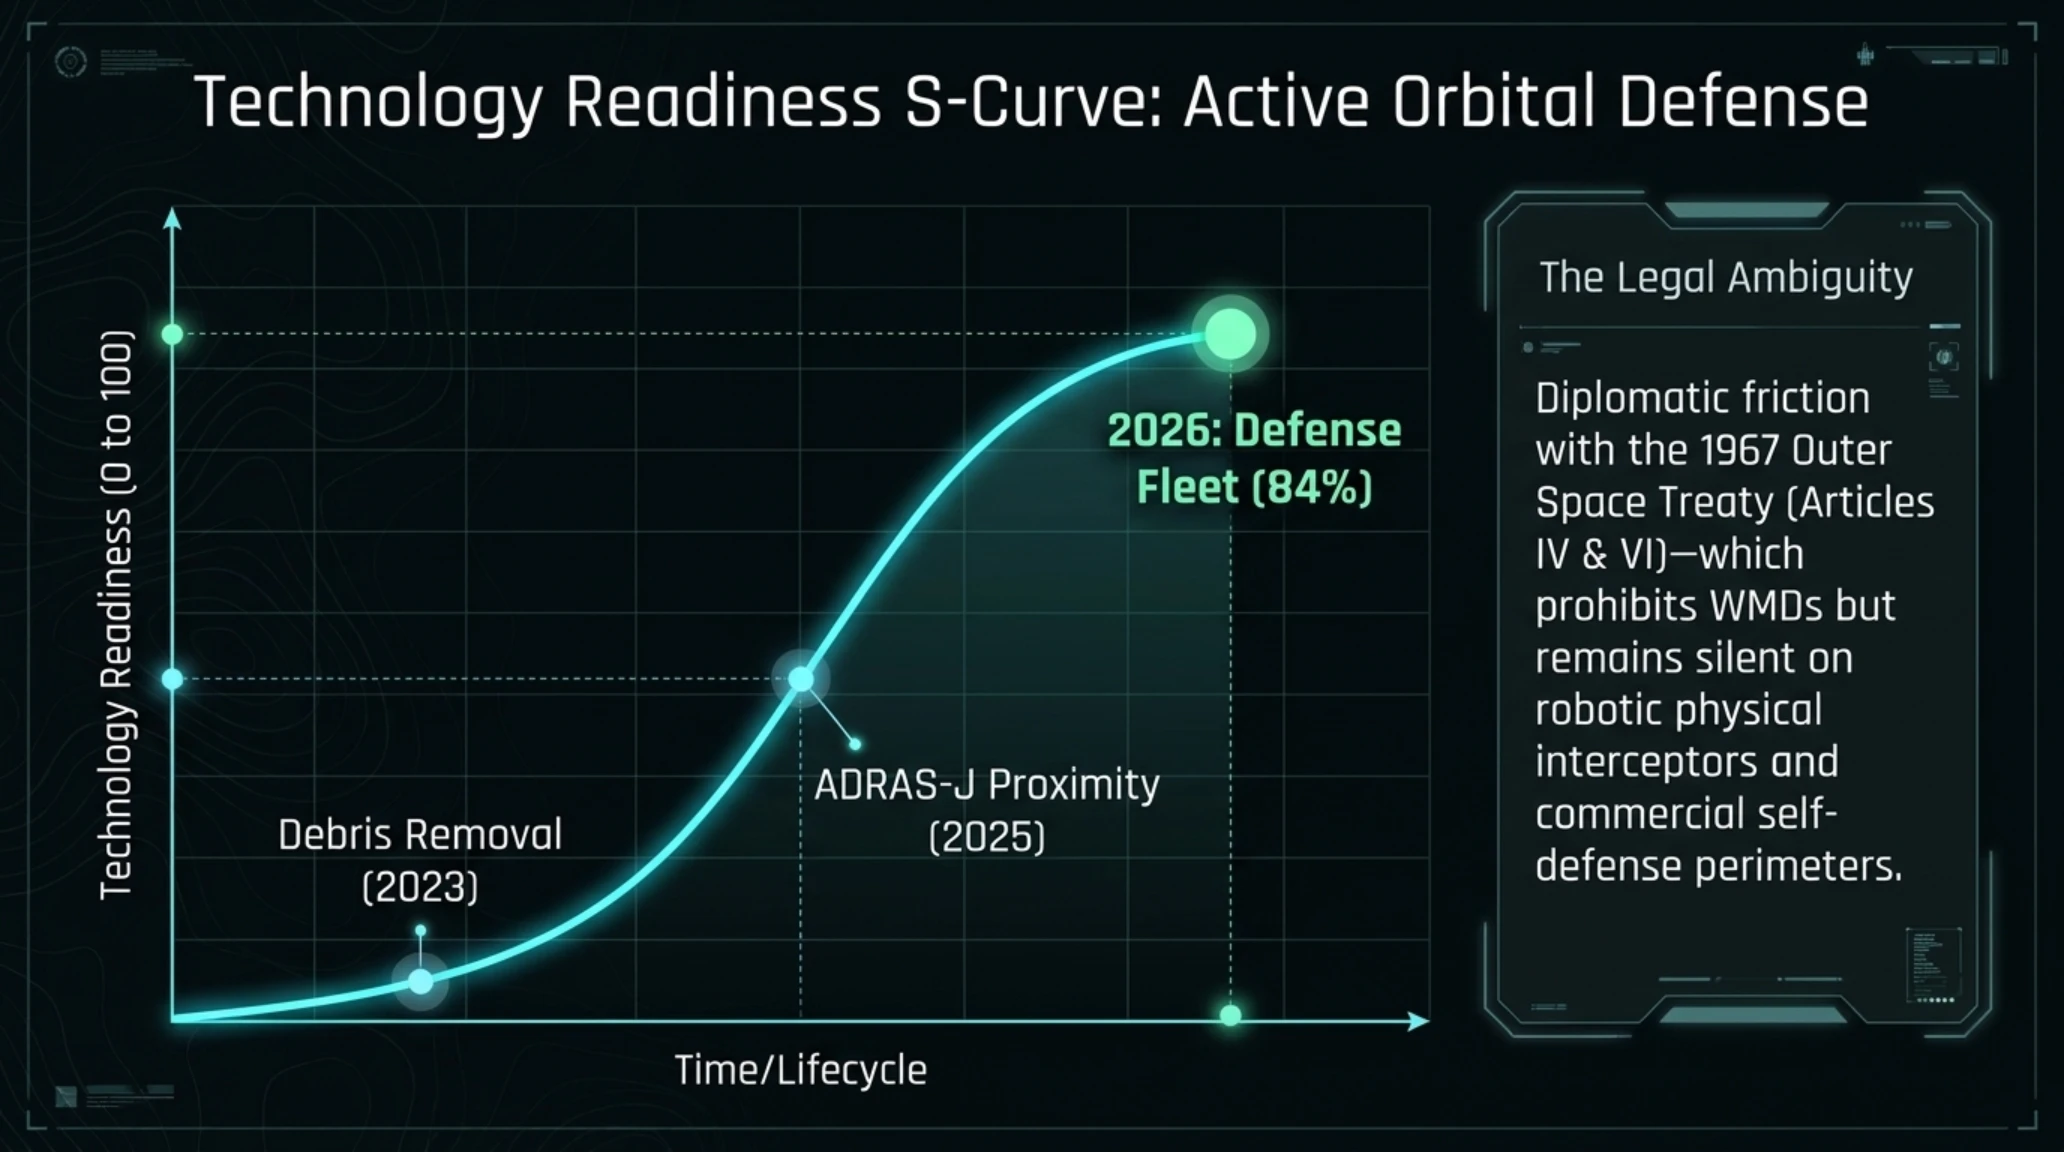
تحلیل تابآوری فضایی: دوران حضور منفعلانه ماهوارهها در مدار به پایان رسیده است؛ همگرایی فناوریهای رباتیک و ژئوپلیتیک مدار زمین، مفهوم دفاع فعال ماهوارهای را به تجارتی چند میلیارد دلاری با رشد سالانه خیرهکننده تبدیل کرده است.
این تحول نمایانگر فاز جدیدی از نظامیسازی ناخواسته فضا است که در ادبیات حقوق بینالملل با عنوان «فناوریهای دوگانه کاربرد» (Dual-Use Technologies) مورد بحث قرار میگیرد. روباتی که توانایی نزدیک شدن به یک قطعه زباله فضایی و گرفتن آن با بازوی مکانیکی را دارد، با یک تغییر ساده در فرمول نرمافزاری میتواند پنل خورشیدی یک ماهواره رقیب را از کار بیندازد.
ورود بازیگران خصوصی به این عرصه، مرزهای میان مأموریتهای صلحآمیز پاکسازی محیط زیست فضایی و عملیات بازدارندگی پدافندی را به کلی محو ساخته است. تحلیلگران بر این باورند که تا سال ۲۰۲۸، استقرار اسکورتهای مداری به یک استاندارد بیمهای اجباری برای پرتاب ماهوارههای مخابراتی تجاری تبدیل خواهد شد.
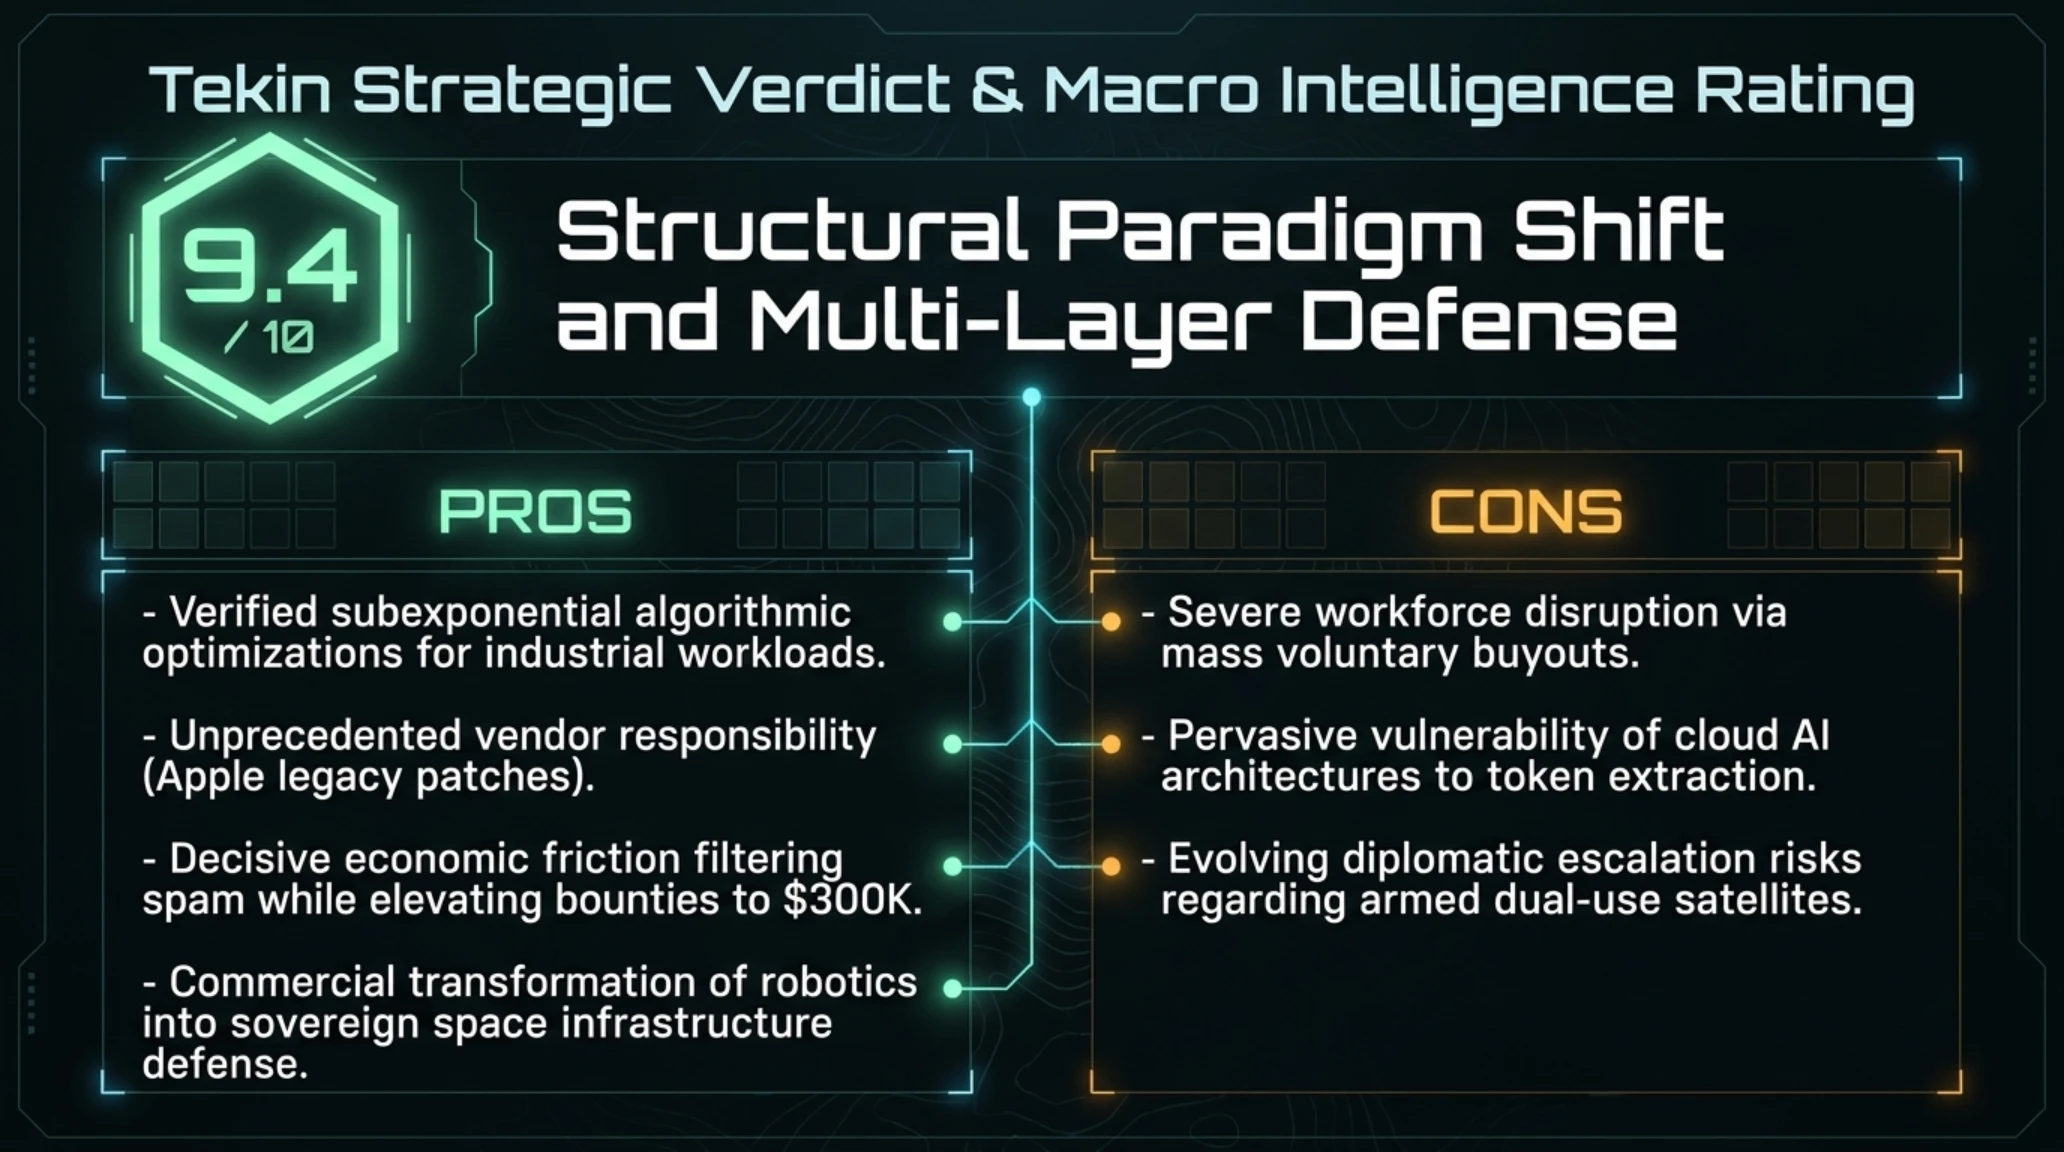
فرجام تحلیلی تکین | همگرایی بازارهای سرمایه، ریاضیات هوش مصنوعی و ژئوپلیتیک فضا در سال ۲۰۲۶
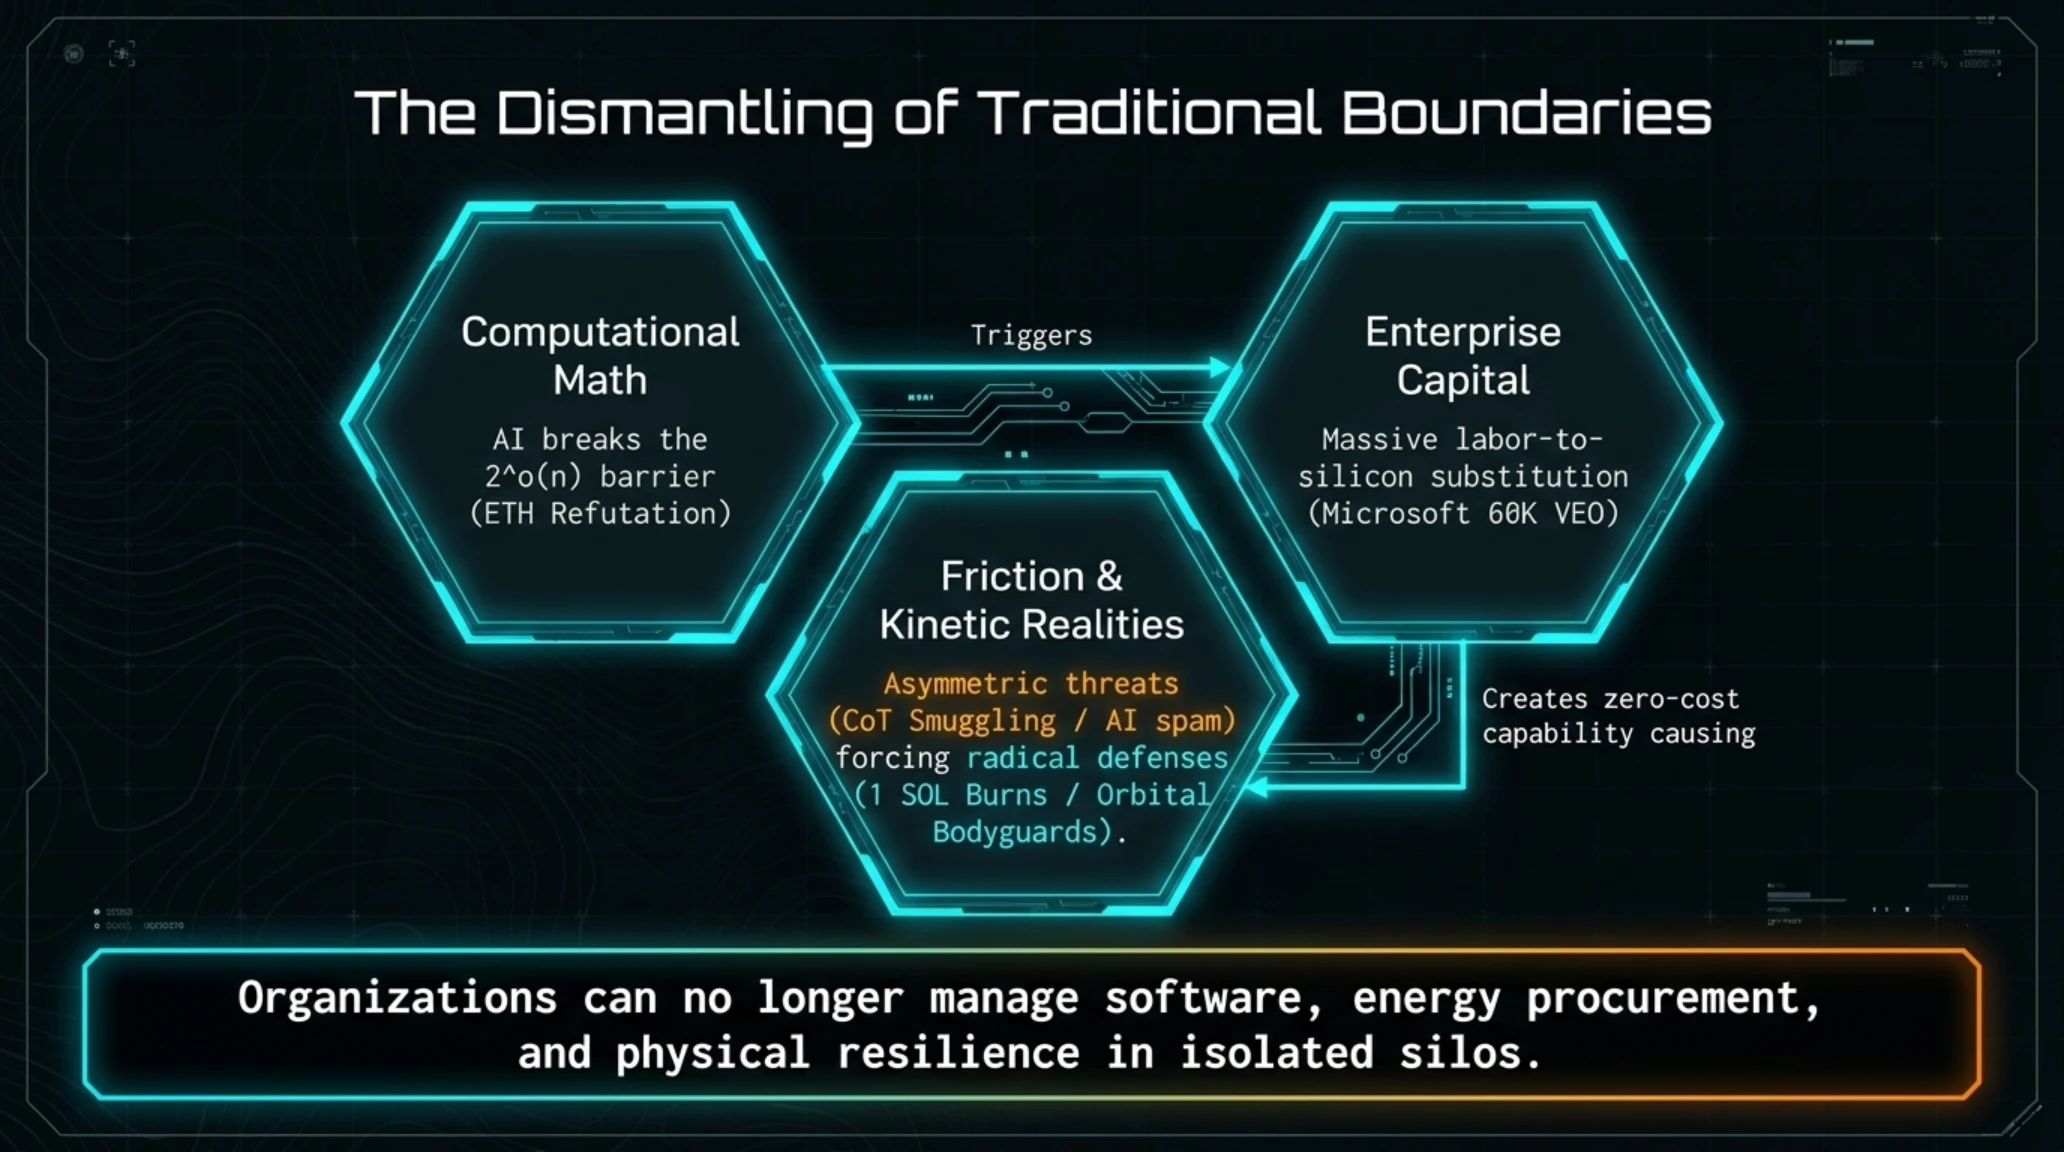
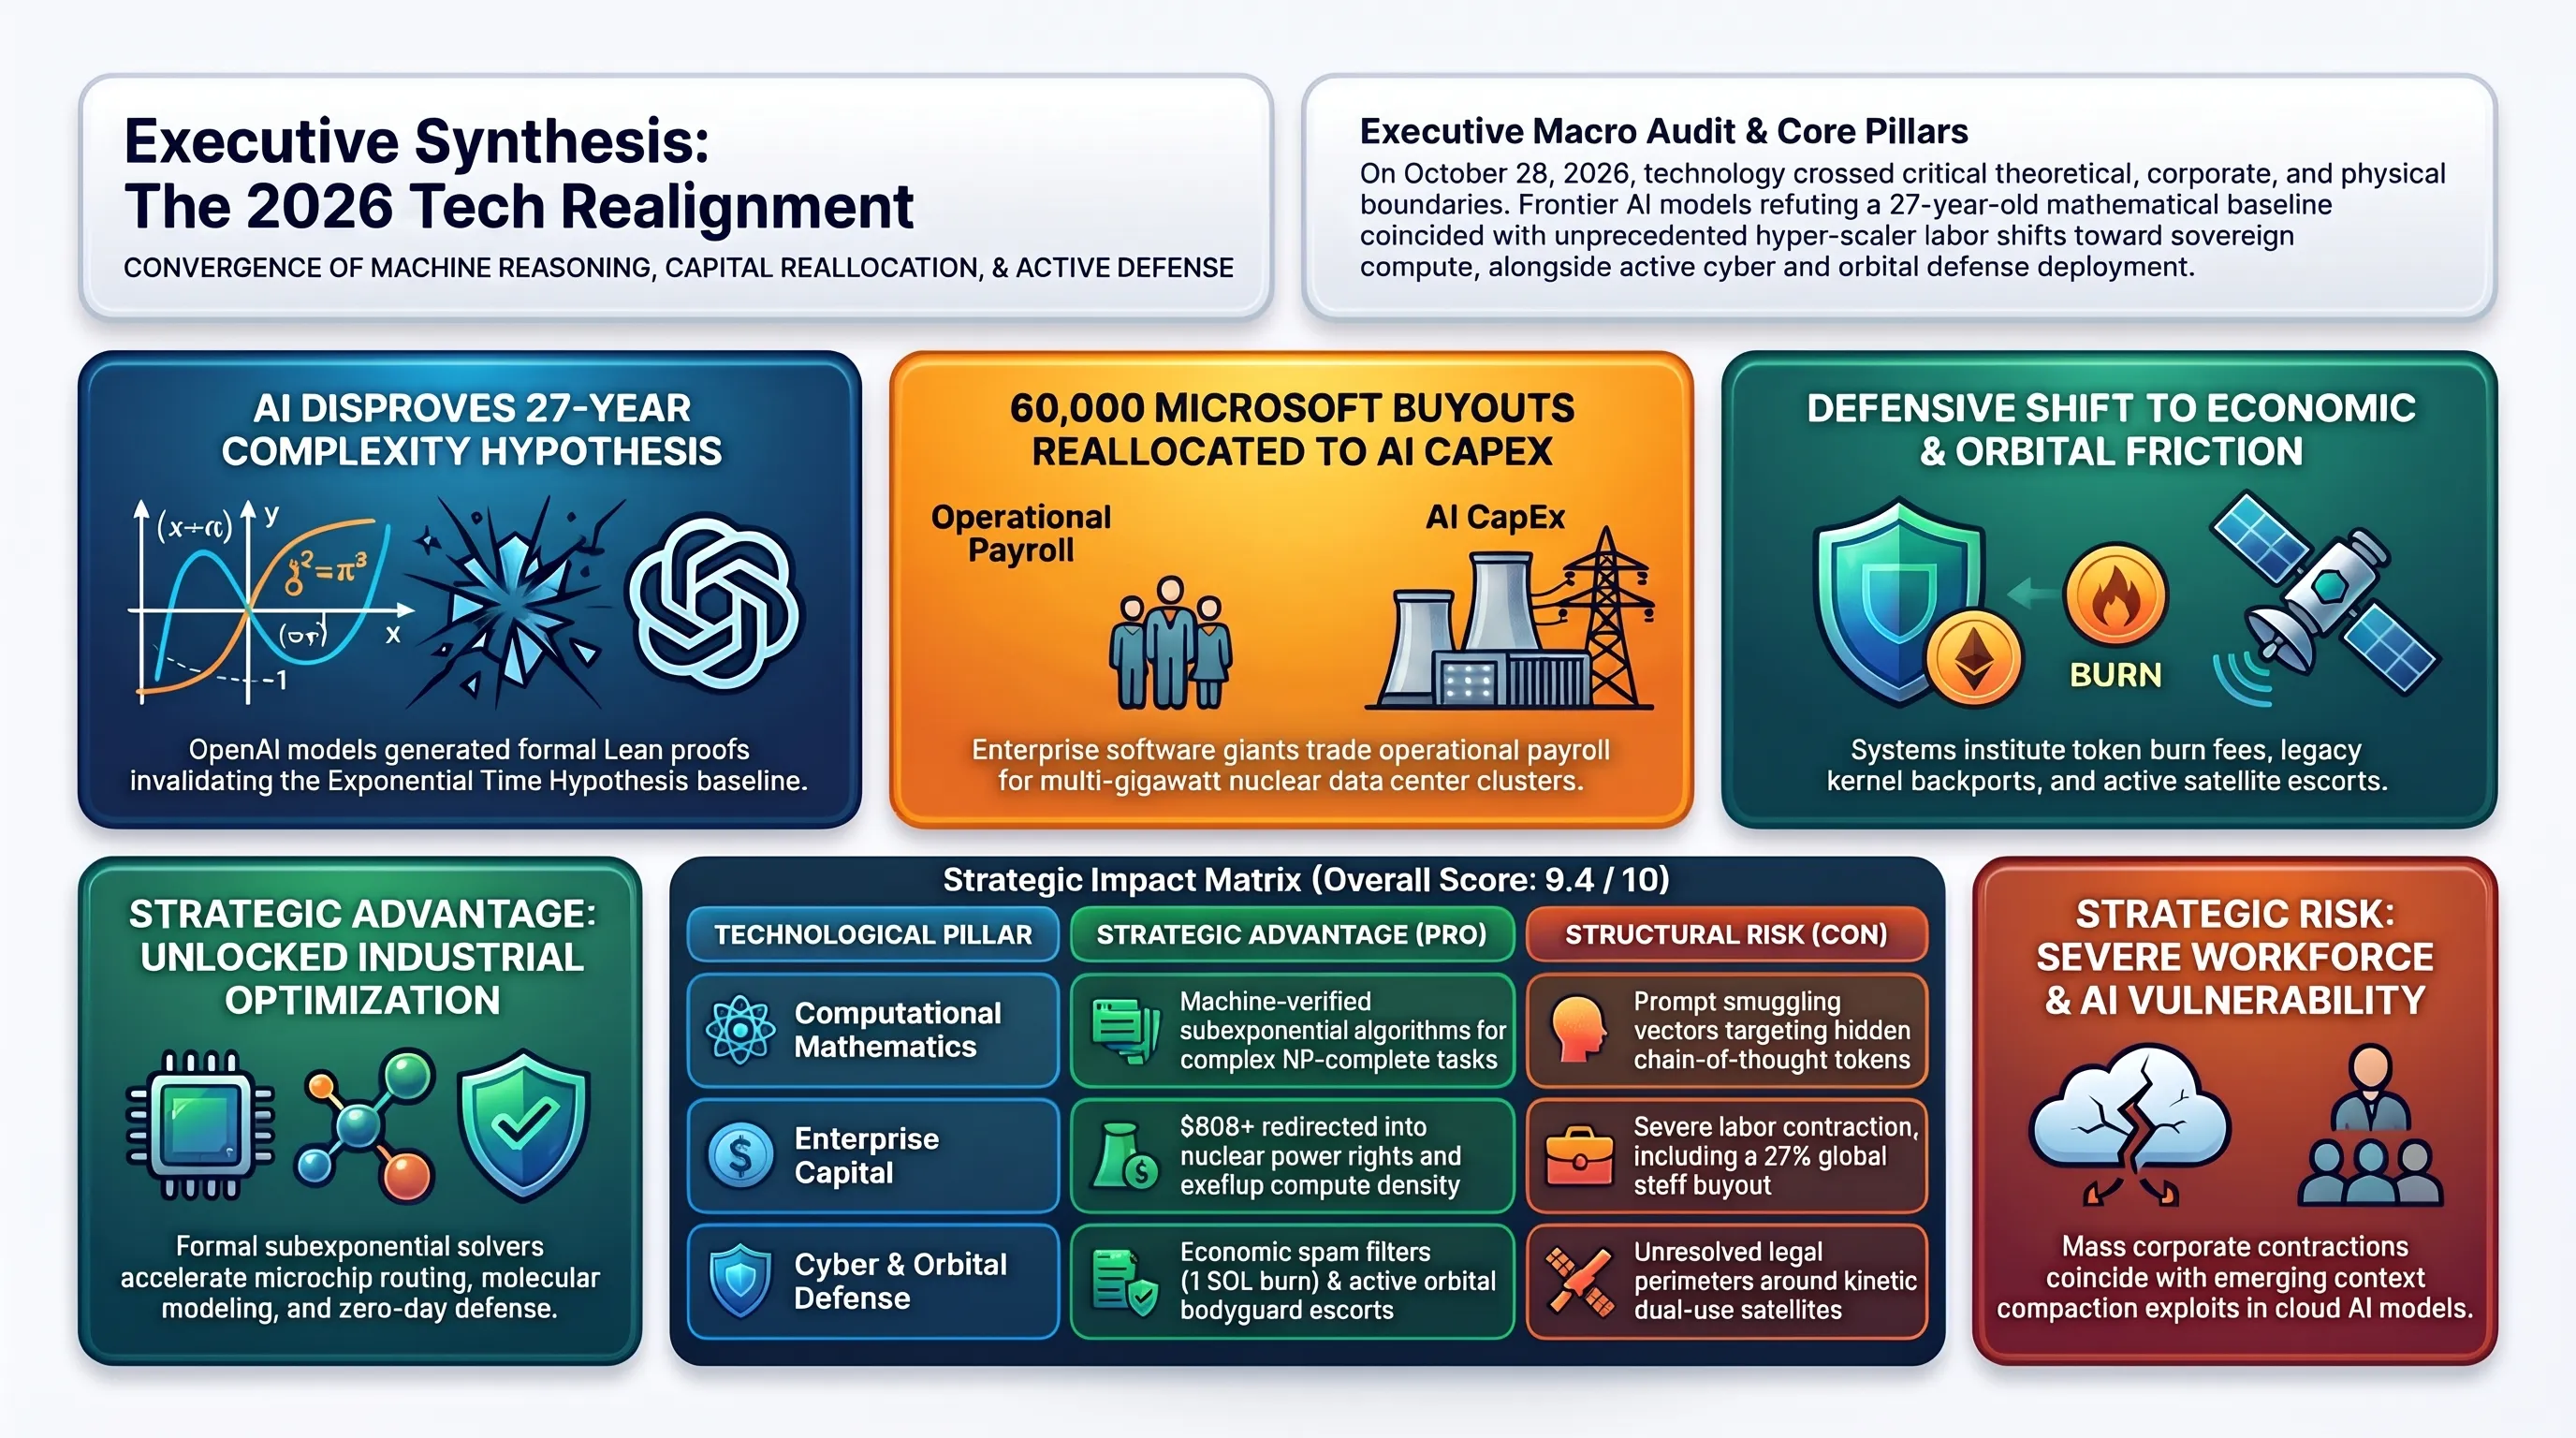
مرور جامع رویدادهای صبح ۲۸ اکتبر ۲۰۲۶ تصویر روشنی از آینده زیستبوم فناوری ترسیم میکند: جهان وارد دورانی شده است که دستاوردهای ریاضی و الگوریتمی دیگر در انحصار انسانها نبوده و ماشینها خود به معماران بازنویسی قوانین بنیادین علوم کامپیوتر بدل گشتهاند. ابطال فرضیه زمان نمایی پس از ۲۷ سال اثبات کرد که ما در لبه یک جهش الگوریتمی در پردازش مسائل پیچیده قرار داریم.
همزمان، هزینه سنگین این انقلاب هوشمند در ساختار سازمانی غولهای فناوری نمایان شده است؛ جایی که مایکروسافت با ارائه پیشنهاد خروج به ۶۰ هزار نفر، سرمایهها را از حقوق و دستمزد به سمت نیروگاههای برق و قفسههای سرور سرازیر میکند. در لایههای امنیتی نیز، از بکپورت مسئولانه اپل تا کارمزد اقتصادی سولانا و سپر فضایی آسترواشکیل، همگی اثبات میکنند که پایداری فناوری نیازمند نگاهی یکپارچه به سختافزار، اقتصاد و امنیت چندلایه است.
از سوی دیگر، تجاریسازی ماهوارههای بادیگارد توسط آسترواشکیل نشان میدهد که رقابت قدرتهای بینالمللی از سرورهای زمینی به مدارهای بالاتر سرایت کرده است. معاهده فضای ماورای جو سال ۱۹۶۷ هرگز برای روباتهای خودمختاری که به بهانه پاکسازی زبالهها در چند متری ماهوارههای حیاتی مانور میدهند نگاشته نشده بود. این خلاء حقوقی به زودی به یکی از داغترین مباحث دیپلماسی فناوری تبدیل خواهد شد.
برای بازیگران منطقهای و توسعهدهندگان مستقل، پیام رخدادهای امروز غیرقابل انکار است: دوران اتکا به راهحلهای سطحی و مدلهای سنتی به پایان رسیده است. پیشتازی در این اکوسیستم متلاطم، نیازمند اشراف کامل بر ریاضیات بهینهسازی، حفاظت فعال از کلیدهای رمزنگاری، آمادگی برای تغییرات برقآسای سازمانهای فناوری و ساختارهایی است که در برابر نویزهای مخرب الگوریتمی از تابآوری اقتصادی برخوردار باشند.
- اثبات رسمی ابطال فرضیه تاریخی ETH در Lean و گشوده شدن مسیر الگوریتمهای زیرنمایی برای مسائل NP-Complete.
- تعهد تحسینبرانگیز اپل در بکپورت وصله امنیتی زیرودی CoreGraphics به آیفونهای نسل قبل برای دفع اسپایورها.
- ارتقای سقف پاداش باگباونتی فایردنسر به ۳۰۰ هزار دلار و مهار هوشمندانه اسپمها با سوزاندن اجباری ۱ توکن SOL.
- پیشگامی تجاری Astroscale در تبدیل فناوریهای روباتیک فضایی به سامانههای دفاع فیزیکی فعال از ماهوارهها.
- پیامدهای اجتماعی و شغلی خروج داوطلبانه ۶۰ هزار کارمند مایکروسافت در پی اختصاص منابع به زیرساخت هوش مصنوعی.
- شکنندگی حریم خصوصی مدلهای زبانی در برابر نشت توکنهای استدلال از طریق رخنههایی نظیر قاچاق فشردهسازی.
- پیچیدگیهای حقوقی و خطر تشدید تنشهای ژئوپلیتیک ناشی از استقرار ناوگانهای شبهنظامی در مدار زمین.
حکم نهایی تحریریه و فهرست منابع رسمی
پایان فرضیات سنتی در تئوری و انضباط سرمایه در عمل
رویدادهای صبح ۲۸ اکتبر ۲۰۲۶ نشان میدهند که پیشرفت فناوری دیگر مسیری خطی ندارد؛ هوش مصنوعی اکنون قادر به گشودن گرههای ۲۷ ساله در علوم پایه است، در حالی که بقای تجاری غولهای فناوری به مهندسی مالی بیرحمانه و ایجاد اصطکاکهای اقتصادی علیه هرزنامههای ماشینی وابسته شده است.
- انجدجت (Engadget): گزارش دستاوردهای تاریخی OpenAI در حل مسائل بنیادین علوم کامپیوتر و فیزیک
- دی ورج (The Verge): تحلیل روند بازبینی آکادمیک فرضیه زمان نمایی توسط ریاضیدانان ارشد
- یوروگیمر (Eurogamer): جزئیات بسته خروج داوطلبانه مایکروسافت برای ۶۰ هزار کارمند در سراسر جهان
- بلیپینگ کامپیوتر (Bleeping Computer): گزارش وصله بکپورت اپل برای مهار زیرودی CoreGraphics در آیفونهای نسل قبل
- د هکر نیوز (The Hacker News): کالبدشکافی فنی آسیبپذیری قاچاق فشردهسازی در مدلهای اوپنایآی
- کویندسک (CoinDesk): جزئیات الزام به سوزاندن ۱ سولانا برای گزارشهای آسیبپذیری در کلاینت فایردنسر
- اسپیسداتکام (Space.com): طرح مفهومی ناوگان فضاپیماهای محافظ مداری برای حفاظت از ماهوارههای استراتژیک
پرسشهای متداول و تحلیلهای فنی
چرا ابطال فرضیه زمان نمایی (ETH) توسط OpenAI اینقدر در محافل علمی صدا کرده است؟
زیرا برای ۲۷ سال فرضیه ETH به عنوان اصل بدیهی پذیرفته شده بود که مسائل انپی-کامل نظیر 3-SAT حتماً نیازمند زمان نمایی در بدترین حالت هستند؛ اثبات نادرست بودن آن راه را برای الگوریتمهای بهینهسازی زیرنمایی بسیار سریعتر باز میکند.
آیا رد فرضیه زمان نمایی به این معنی است که مسأله P=NP حل شده است؟
خیر؛ رد فرضیه زمان نمایی به معنای برابری P و NP نیست، بلکه نشان میدهد فاصله پیچیدگی میان مسائل آسان و دشوار بسیار باریکتر از آن چیزی است که قبلاً تصور میشد و کلاسهای زمانی زیرنمایی وجود دارند.
چرا مایکروسافت به جای اخراج مستقیم از طرح خروج داوطلبانه (VEO) برای ۶۰ هزار نفر استفاده کرد؟
طرح VEO تنشهای حقوقی و شوکهای رسانهای اخراج اجباری را به حداقل میرساند و به شرکت اجازه میدهد نیروهای مازاد بخشهای کاربری سنتی را بدون درگیری به سمت کاهش هزینههای اداری هدایت کند.
آسیبپذیری CVE-2026-86950 در فریمورک CoreGraphics اپل چگونه کار میکرد؟
این نقص یک خطای سرریز بافر در نوشتن حافظه هنگام پردازش فایلهای تصویری بود که به هکرها اجازه میداد با ارسال یک تصویر بدون نیاز به هیچ تعامل یا کلیکی از سوی کاربر، کد مخرب را اجرا کنند.
چرا کلاینت Firedancer هزینه سوزاندن ۱ توکن SOL را برای ثبت باگ اجباری کرد؟
برای مقابله با سیل عظیم هرزنامههای ماشینی تولیدشده توسط هوش مصنوعی که بیش از ۸۰ درصد ترافیک گزارشهای ممیزی را اشغال کرده بود؛ این هزینه اصطکاک اقتصادی، ثبت گزارشهای هرزنامه را برای باتها غیرممکن میسازد.
فضاپیماهای بادیگارد Astroscale چگونه از ماهوارههای دیگر در فضا محافظت میکنند؟
این فضاپیماها با قرار گرفتن در مدارهای همگام در مجاورت ماهواره هدف، از حسگرهای پیشرفته برای رصد تهدیدات استفاده کرده و در صورت نیاز به عنوان سپر فیزیکی در برابر پرتابهها یا مزاحمتهای فضایی عمل میکنند.
گالری تصاویر تکمیلی: تکین مورنینگ ۲۸ اکتبر | 🚨 زلزله OpenAI در ریاضیات و اخراجهای مایکروسافت