پرونده تحلیلی شامگاهی تکین نایت در پنجشنبه ۱۲ نوامبر ۲۰۲۶: انتشار پچ بزرگ ۱,۲۵۹ باگی مایکروسافت و بستن زیرودی فعال اوتلوک؛ افشای رخنه امنیتی پلتفرم Railway و غارت ۷۴۰ هزار دلاری کلیدهای AI؛ تصمیم قاطع سونی در لغو بازی Fairgames؛ رکوردشکنی ریمیک زلدا با فروش ۵.۲ میلیون نسخه در ۴ روز؛ پچ اضطراری پلتفرم گیت برای خنثیسازی باگ بحرانی اجرای کد از راه دور (RCE)؛ و خاموشی رسمی اپلیکیشن استریم کامپیوتر پلیاستیشن پلاس.
تکین نایت // بولتن اطلاعاتی شامگاه ۱۲ نوامبر ۲۰۲۶
در شامگاه پنجشنبه ۱۲ نوامبر ۲۰۲۶، موازنه قدرت و امنیت در زیرساختهای فناوری جهان با شوکهای پیاپی روبهرو شد. در حالی که ساعات صبحگاهی چنانکه در تکین مورنینگ ۱۲ نوامبر پیرامون پیکسل تگ ۳۰ دلاری، ۱۲۰ فریم Auto SR و جمنای ۴ کربن بررسی کردیم با نوآوریهای سختافزاری و هوش مصنوعی همراه بود، امشب تمرکز اصلی بر روی آسیبپذیریهای هولناک زنجیره تأمین و تصحیح مسیرهای تجاری اشتباه است.
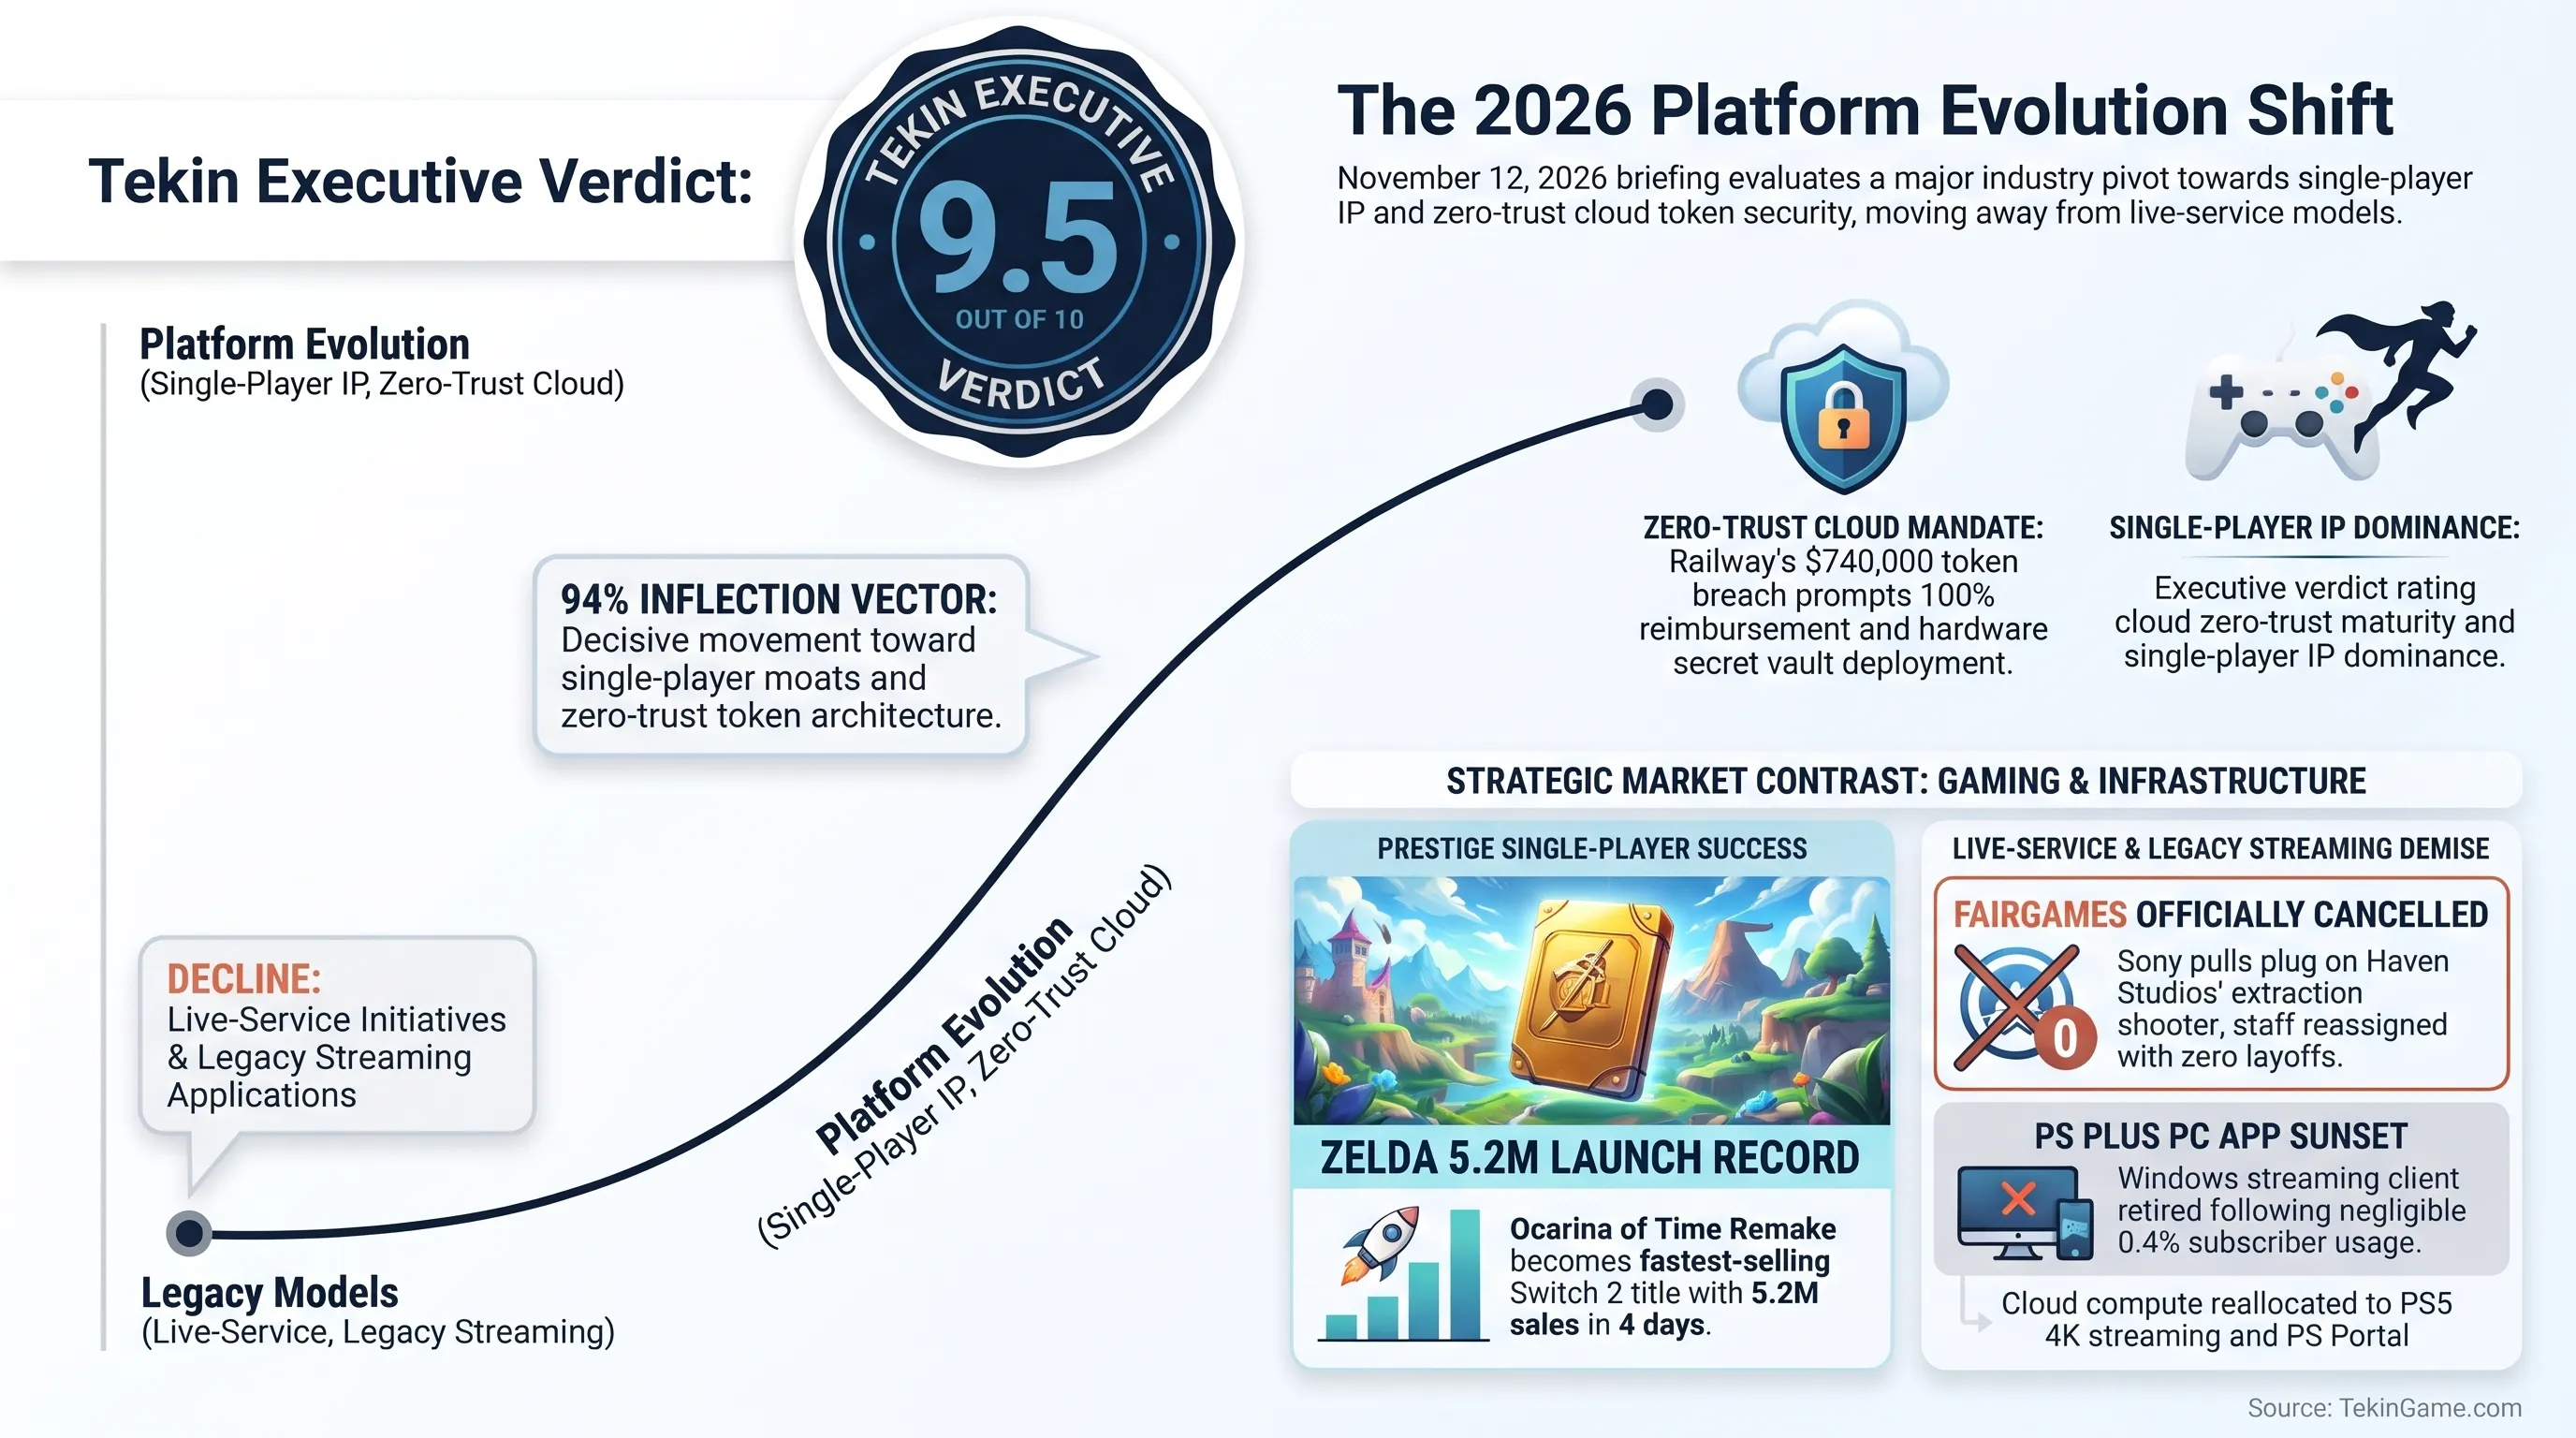
همانگونه که در تکین نایت ۱۱ نوامبر درباره بحران امنیتی SAP و پچ ضدجیلبریک سوییچ ۲ هشدار دادیم، آسیبپذیری زیرساختهای ابری همچنان قربانی میگیرد. امشب مایکروسافت با پچ عظیم ۱,۲۵۹ باگی و مهار زیرودی اوتلوک خبرساز شد، پلتفرم Railway ۷۴۰ هزار دلار غرامت نشت کلیدهای هوش مصنوعی را متقبل گردید، سونی با لغو Fairgames نقطه پایانی بر توهم لایو-سرویس گذاشت و نینتندو با فروش ۵.۲ میلیونی ریمیک زلدا ارزش اصالت را به صنعت گیم یادآور شد.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
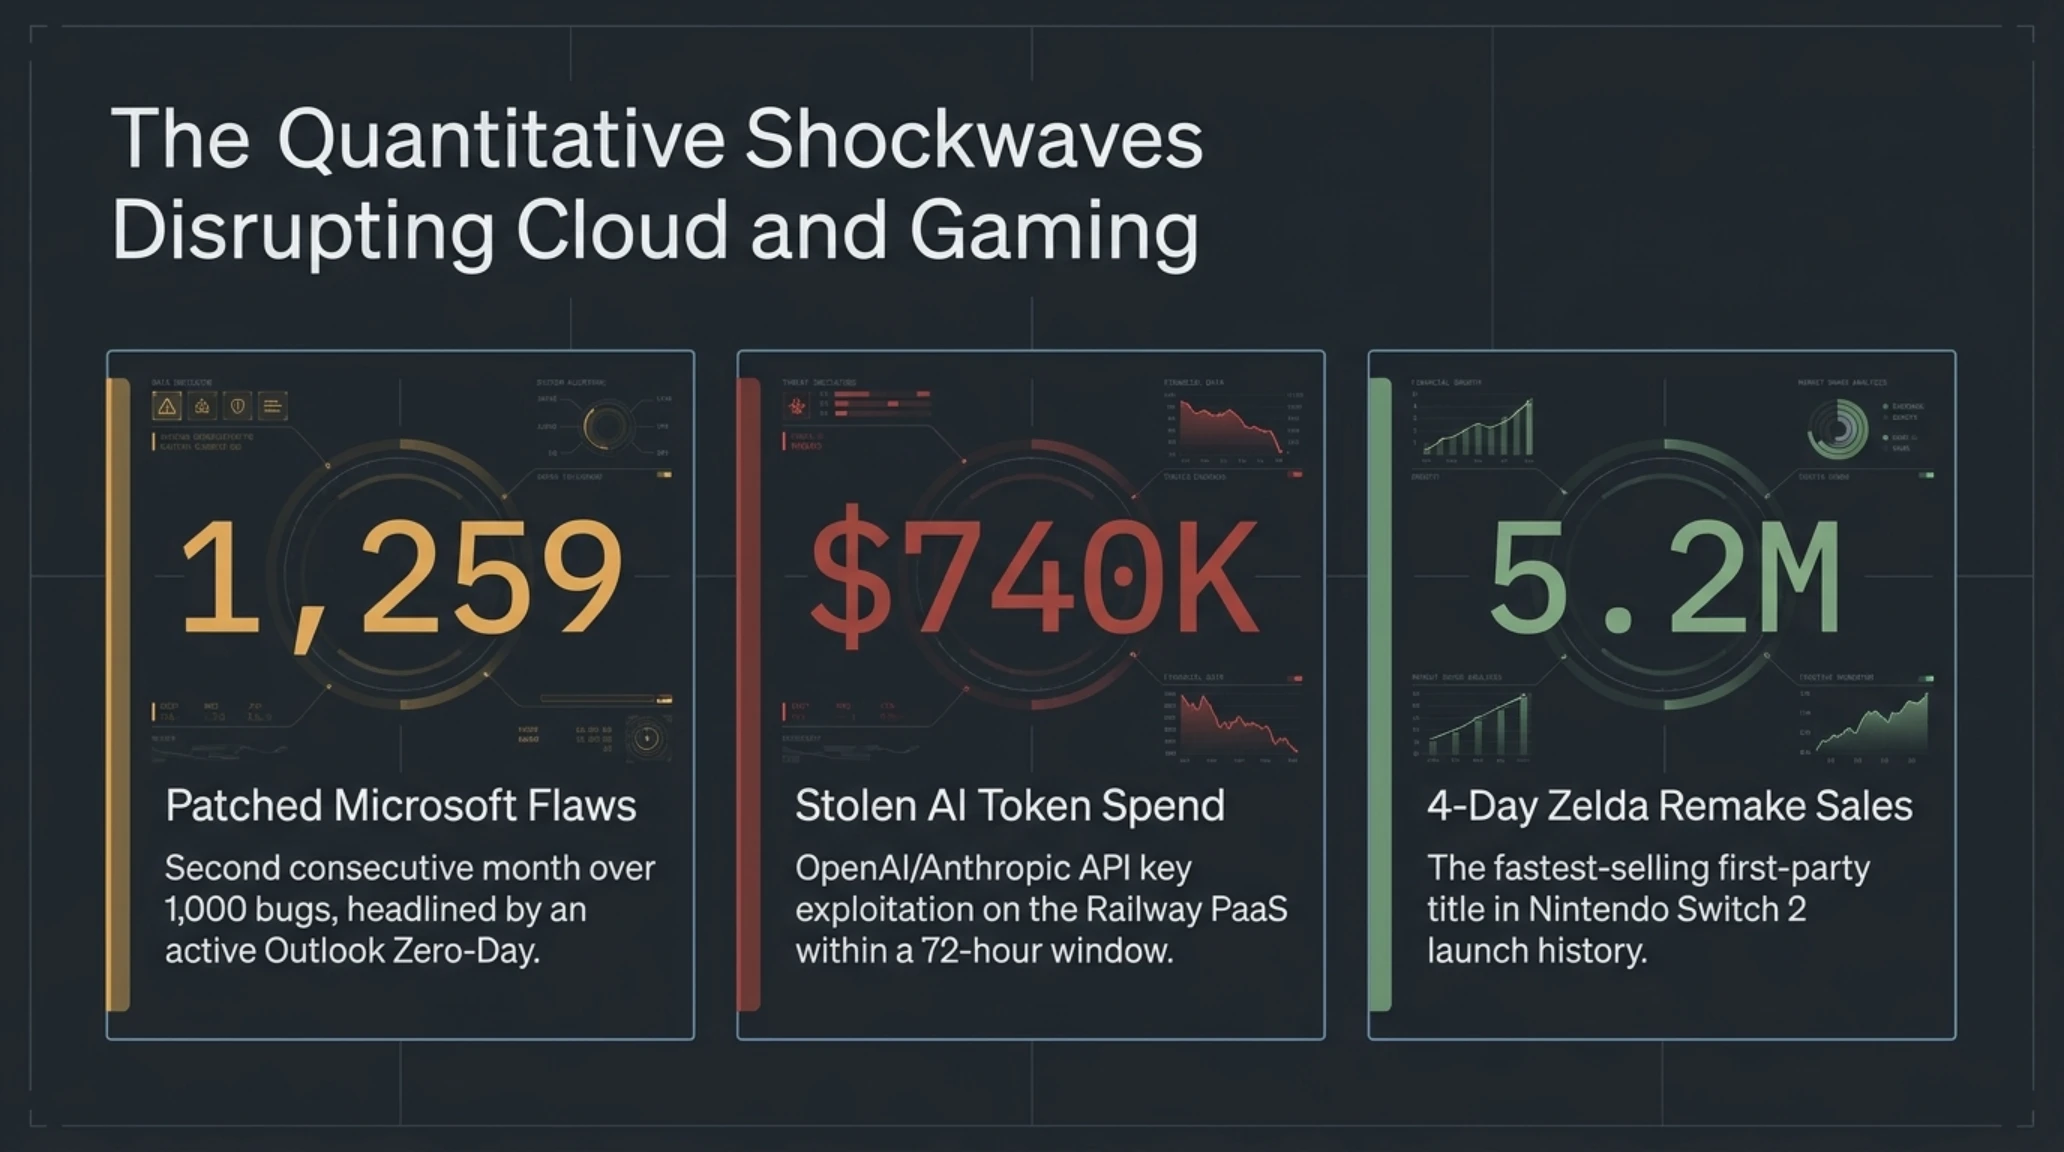
شاخصهای کلان زیرساخت و تأثیر استراتژیک بر اکوسیستم // ارزیابی کمی
۱,۲۵۹
آسیبپذیری پچشده مایکروسافت
دومین ماه پیاپی عبور از مرز ۱۰۰۰ باگ (CVE-2026-124194)
$۷۴۰K
هزینه سرقت توکنهای هوش مصنوعی
سوءاستفاده از کلیدهای OpenAI در پلتفرم Railway
۵.۲M
فروش ۴ روزه ریمیک زلدا
سریعترین فروش تاریخ عناوین فرستپارتی سوییچ ۲
۱. مایکروسافت پچ تیوزدی نوامبر ۲۰۲۶ را با ۱,۲۵۹ باگ امنیتی و زیرودی فعال اوتلوک منتشر کرد
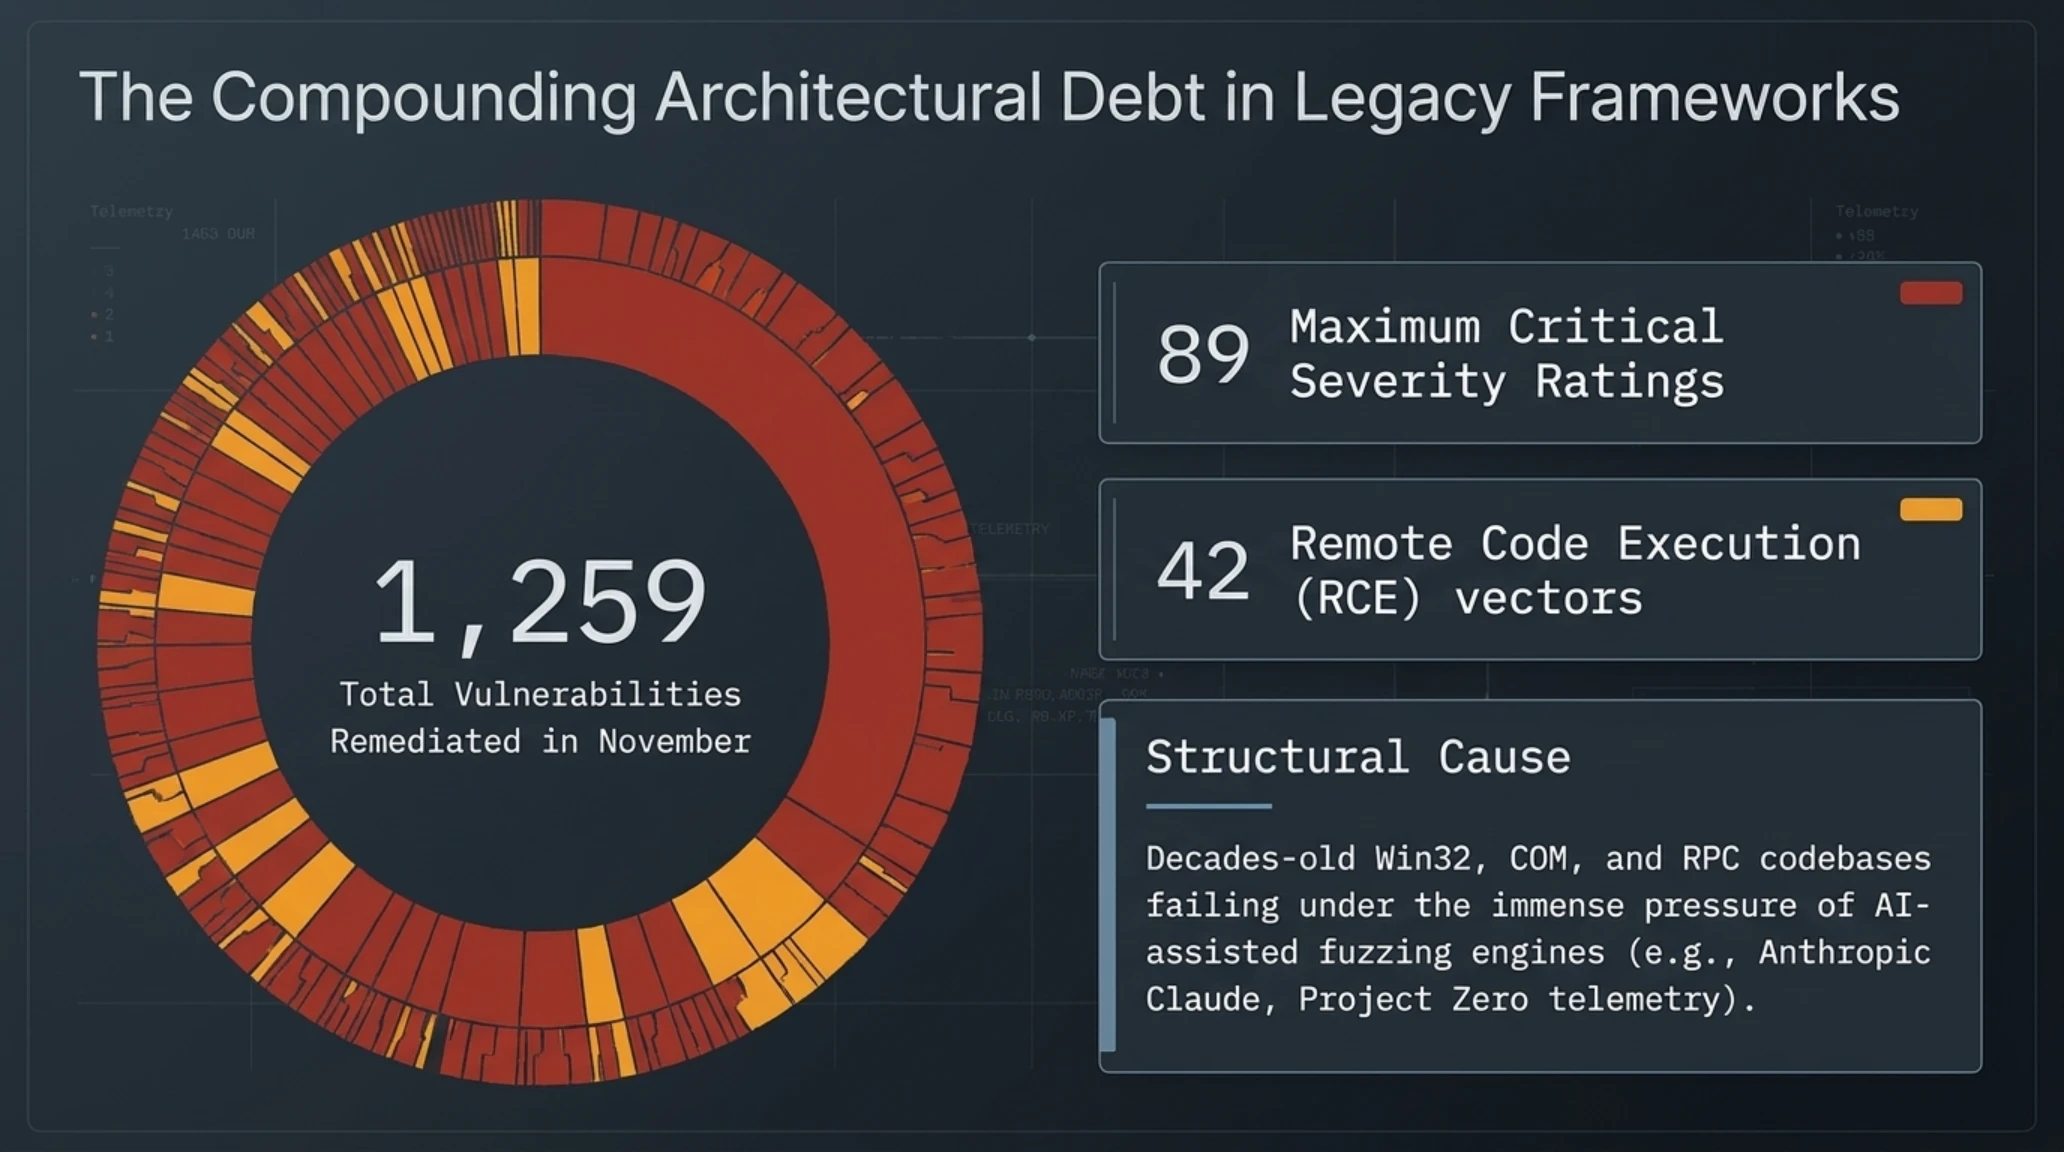
در دومین ماه پیاپی که گواهی بر پیچیدگی مهارناپذیر معماری کدهای انباشتهشده در اکوسیستم ویندوز است، ردموند سهشنبههای پچ (Patch Tuesday) ماه نوامبر ۲۰۲۶ را با رفع مجموع خیرهکننده ۱,۲۵۹ آسیبپذیری امنیتی در محصولات خود منتشر کرد. این حجم بیسابقه از رخنه، پس از ماه اکتبر که در آن بیش از ۱,۱۰۰ باگ گزارش شده بود، نشان میدهد که تیمهای امنیتی مایکروسافت در حال حاضر در یک وضعیت دفاعی مداوم و نفسگیر به سر میبرند. با این حال، کانون توجه نهادهای امنیت سایبری بینالمللی و تیمهای پاسخ به حوادث (CSIRT)، به یک آسیبپذیری بحرانی روز صفر (Zero-Day) معطوف شده که پیش از عرضه پچ، در حملات هدفمند علیه سازمانهای دولتی و دفاعی مورد سوءاستفاده فعال قرار گرفته بود.
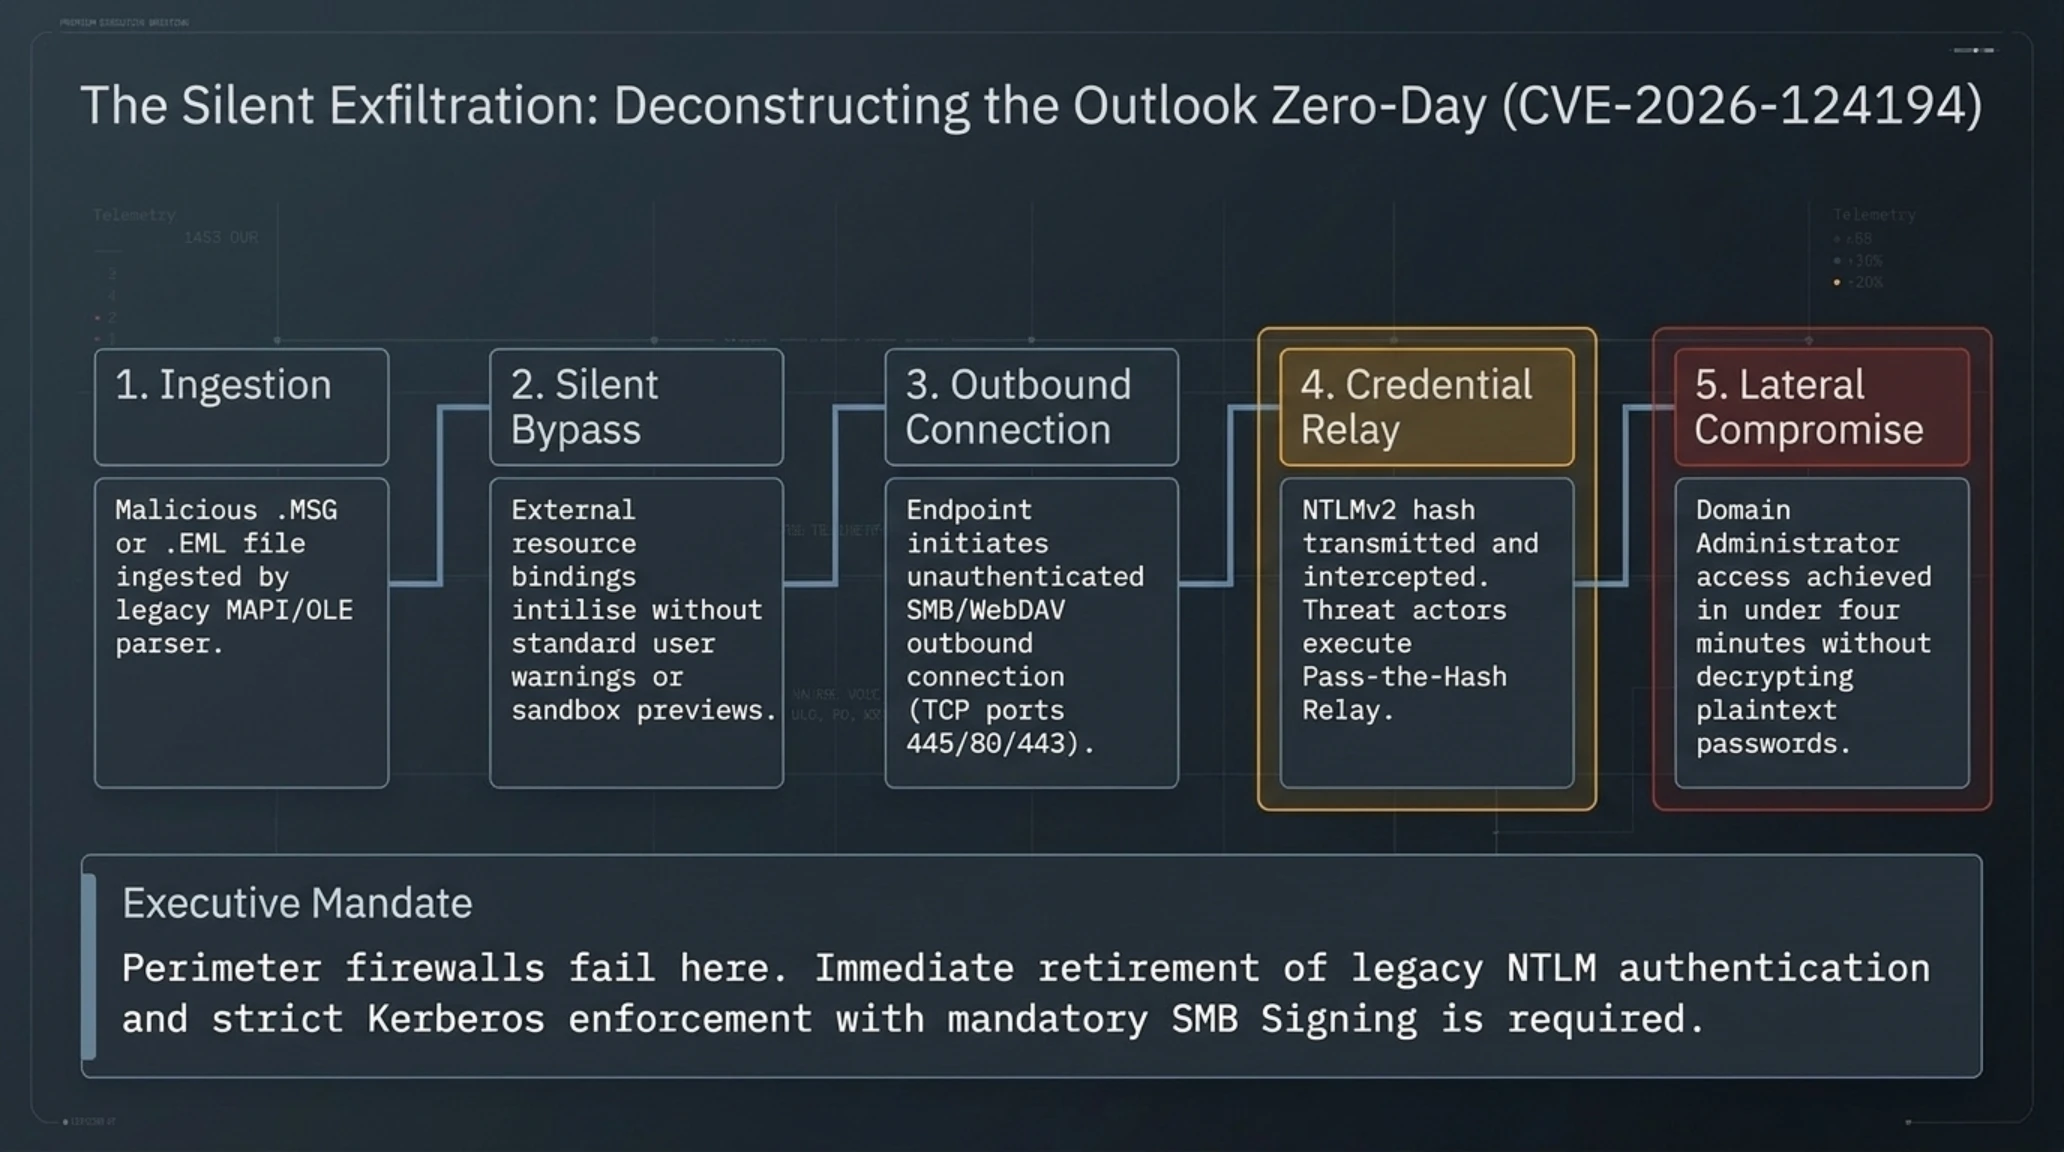
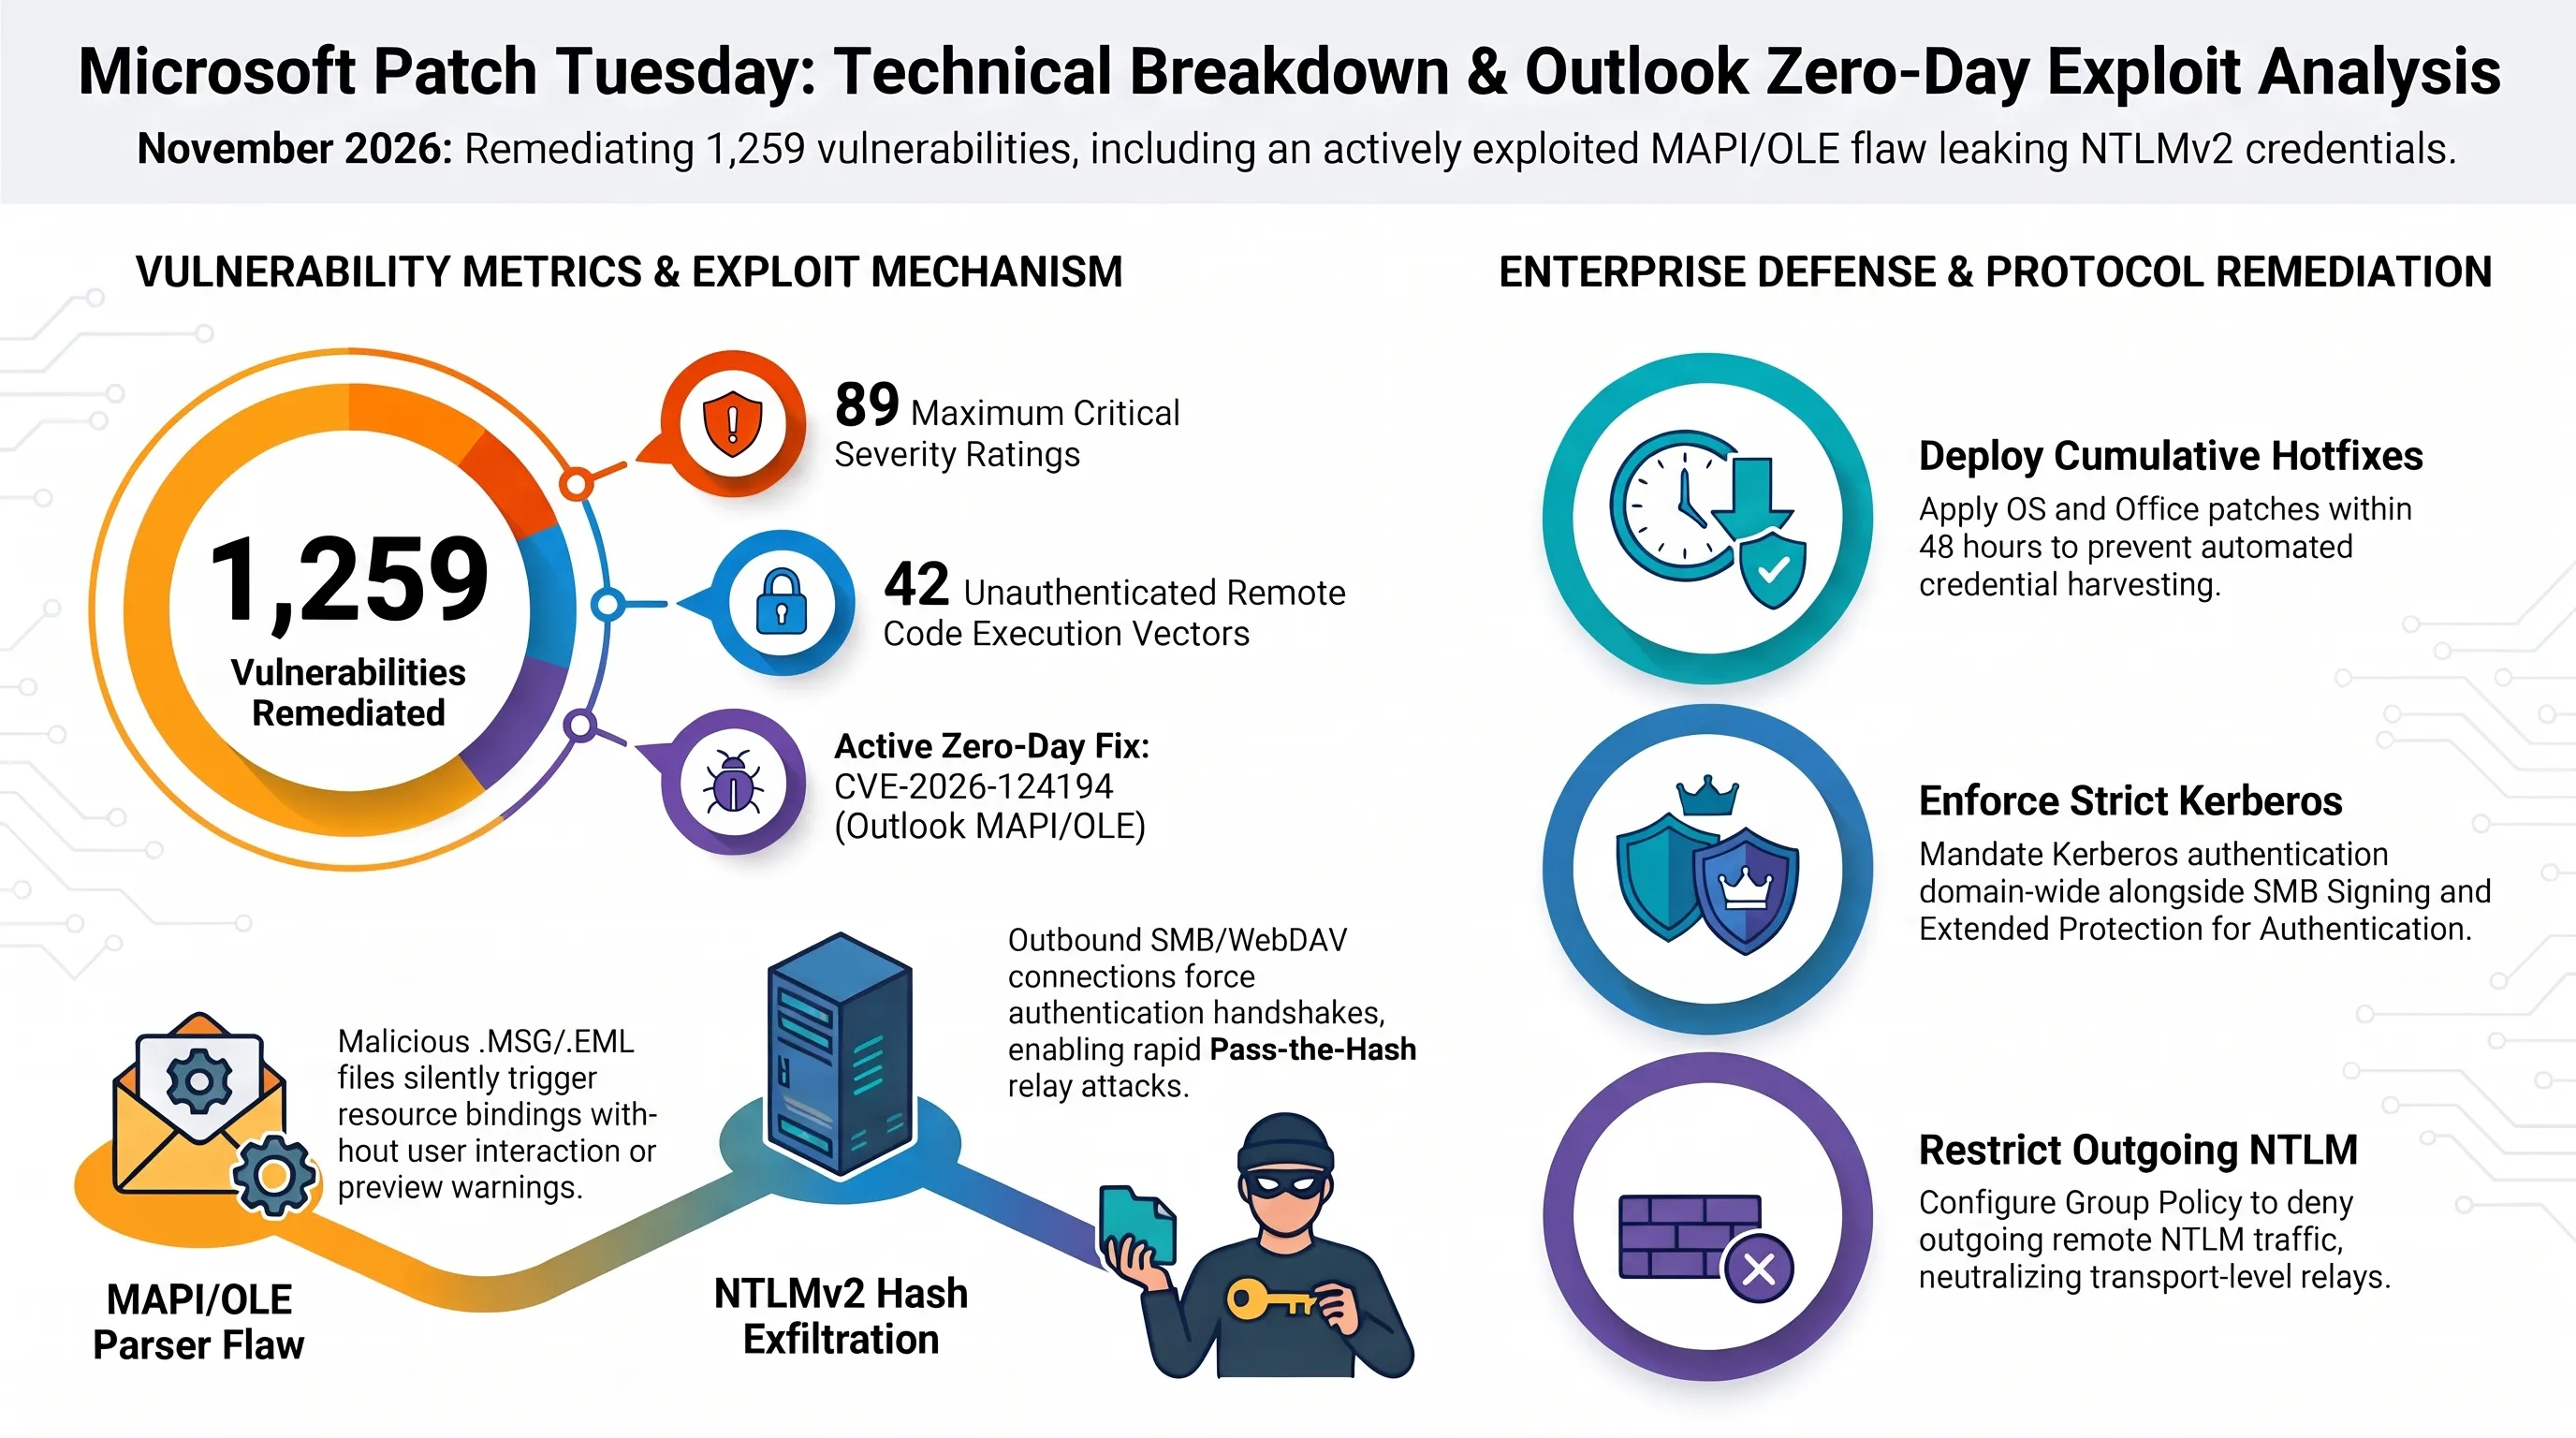
این آسیبپذیری که با شناسه رسمی CVE-2026-124194 طبقهبندی شده و امتیاز خطر ۸.۸ را دریافت کرده است، توسط پژوهشگر برجسته امنیتی بنوآ سونز (Benoît Sevens) با همکاری مستقیم مدل هوش مصنوعی کلود آنثروبیک و کارشناس مستقل نونو (Nono) کشف و به ردموند گزارش شد. نقص عملکردی در لایه تجزیه و اعتبارسنجی فایلهای پیام اوتلوک (Outlook MSG/EML Parser) نهفته است؛ جایی که نرمافزار ایمیل رومیزی مایکروسافت هنگام رندر کردن المانهای خاص OLE و ارجاعات پروتکل MAPI، به صورت خودکار و بدون نیاز به کلیک کاربر یا نمایش هشدارهای امنیتی مرسوم، یک ارتباط شبکه احراز هویتشده با سرور تحت کنترل هکر برقرار میکند.
هنگامی که کلاینت اوتلوک این ارتباط خروجی را از طریق پروتکلهای SMB یا WebDAV باز میکند، ویندوز به صورت خودکار هش رمزنگاریشده NTLMv2 Challenge-Response کاربر لاگینشده را به عنوان بخشی از دستدهی اعتبارسنجی ارسال مینماید. مهاجمان با شنود این هشهای اعتباری در سرورهای مهاجم، حملات کلاسیک اما ویرانگر Pass-the-Hash Relay را اجرا میکنند. در صورتی که کاربری که ایمیل آلوده برای او ارسال شده دارای دسترسیهای مدیریتی (Domain Admin یا Local Admin) در شبکه سازمانی باشد، هکرها میتوانند بدون نیاز به شکستن متن اصلی پسورد، کنترل کامل دامنههای ویندوز اکتیو دایرکتوری (Active Directory Forests) را به دست بگیرند.
مهندسان امنیتی مایکروسافت در اسناد فنی بهروزرسانی توضیح دادهاند که برطرفسازی این نقص مستلزم بازطراحی مکانیزم هندلینگ کدهای COM در ماژول MAPI و مسدودسازی اجباری فراخوانیهای SMB به مقصدهای خارج از محدوده اینترانت محلی است. با توجه به فعال بودن اکسپلویتهای این آسیبپذیری در فضای وب تاریک، تیمهای فناوری اطلاعات موظفند در اولین اقدام پچهای امنیتی نوامبر را روی سامانههای کاری و سرورهای Exchange نصب کرده و پروتکل احراز هویت قدیمی NTLM را به نفع پروتکل امنتر کربروس (Kerberos) همراه با الزام امضای SMB (SMB Signing) به طور کامل در سراسر شبکه غیرفعال سازند.
شایعه در برابر واقعیت // راستیآزمایی فنی تحولات شامگاهی ۱۲ نوامبر
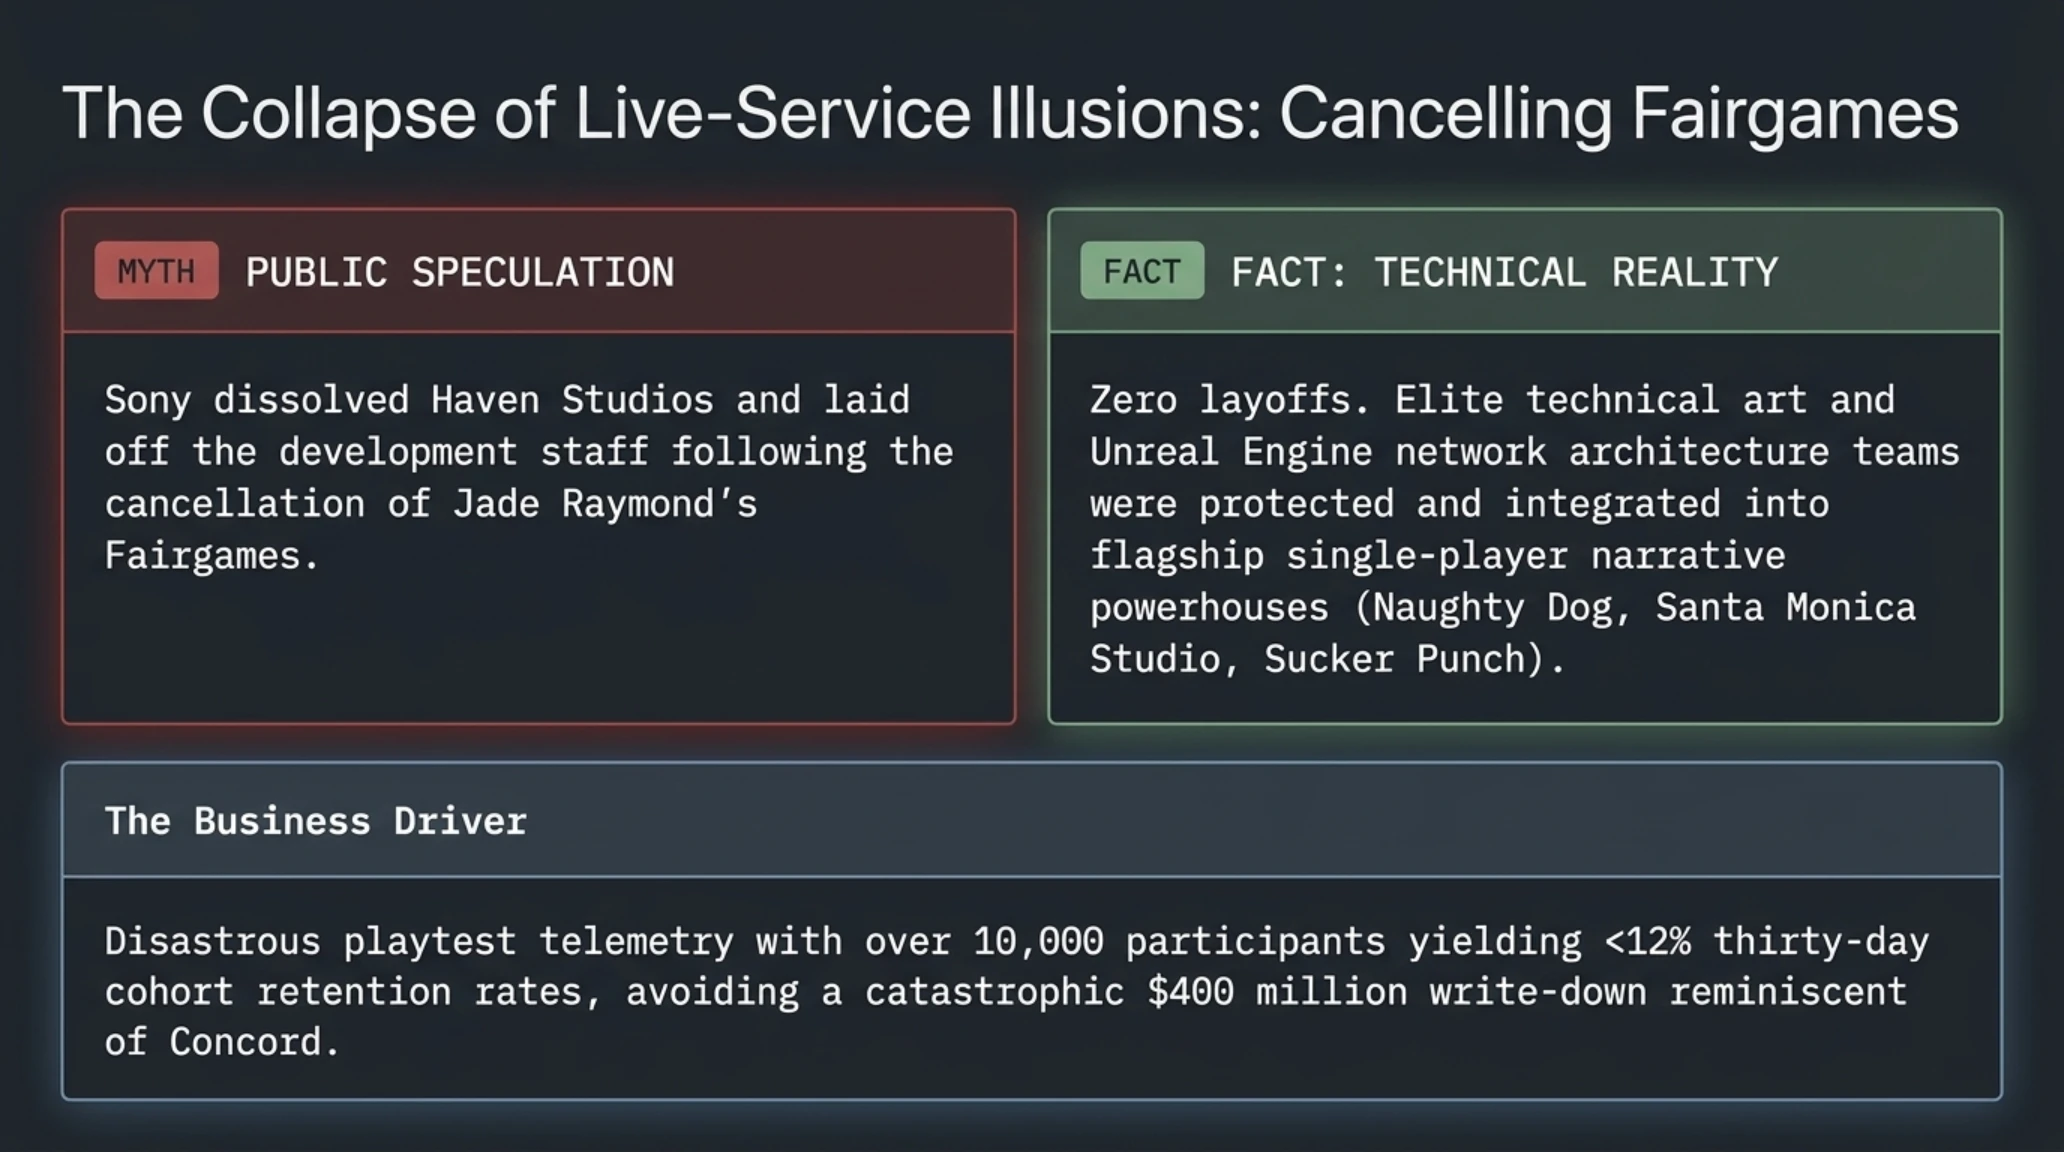
سونی استودیوی Haven را پس از لغو بازی Fairgames منحل کرده و نیروها را اخراج نموده است؛ و هکرها در رخنه پلتفرم Railway تمام دیتابیسهای مشتریان را سرقت کردهاند.
سونی رسماً تایید کرد هیچ تعدیل نیرویی صورت نگرفته و تیم به پروژههای دیگر منتقل میشوند. همچنین فارنزیک Railway نشان داد دیتابیسها دستنخورده باقی ماندهاند.
اصطلاحنامه تخصصی و کالبدشکافی واژگان فنی // لایههای امنیتی و ابری
۲. افشای نفوذ به پلتفرم ابری Railway و سرقت کلیدهای هوش مصنوعی؛ ۷۴۰ هزار دلار هزینه مصرف غیرمجاز
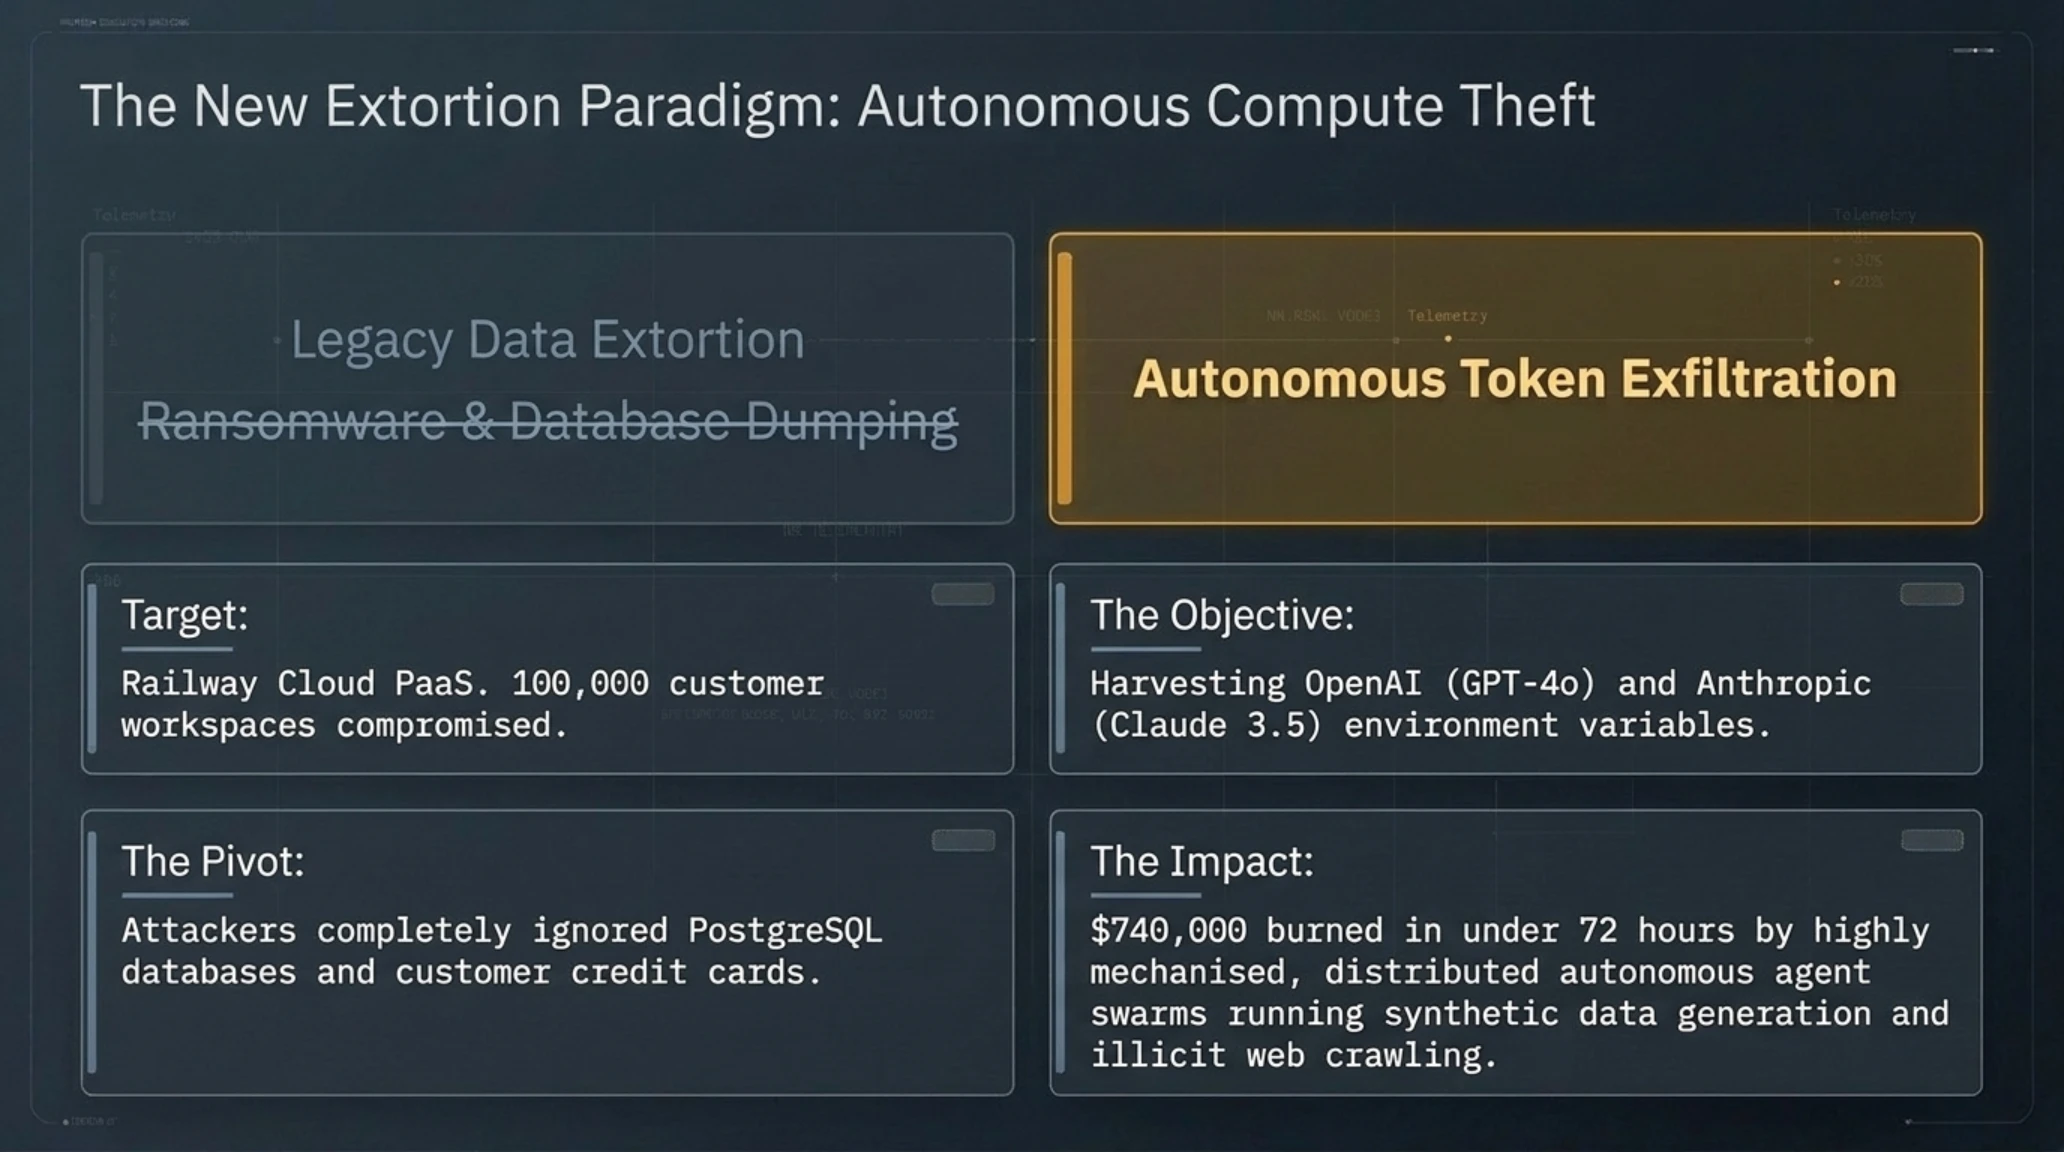
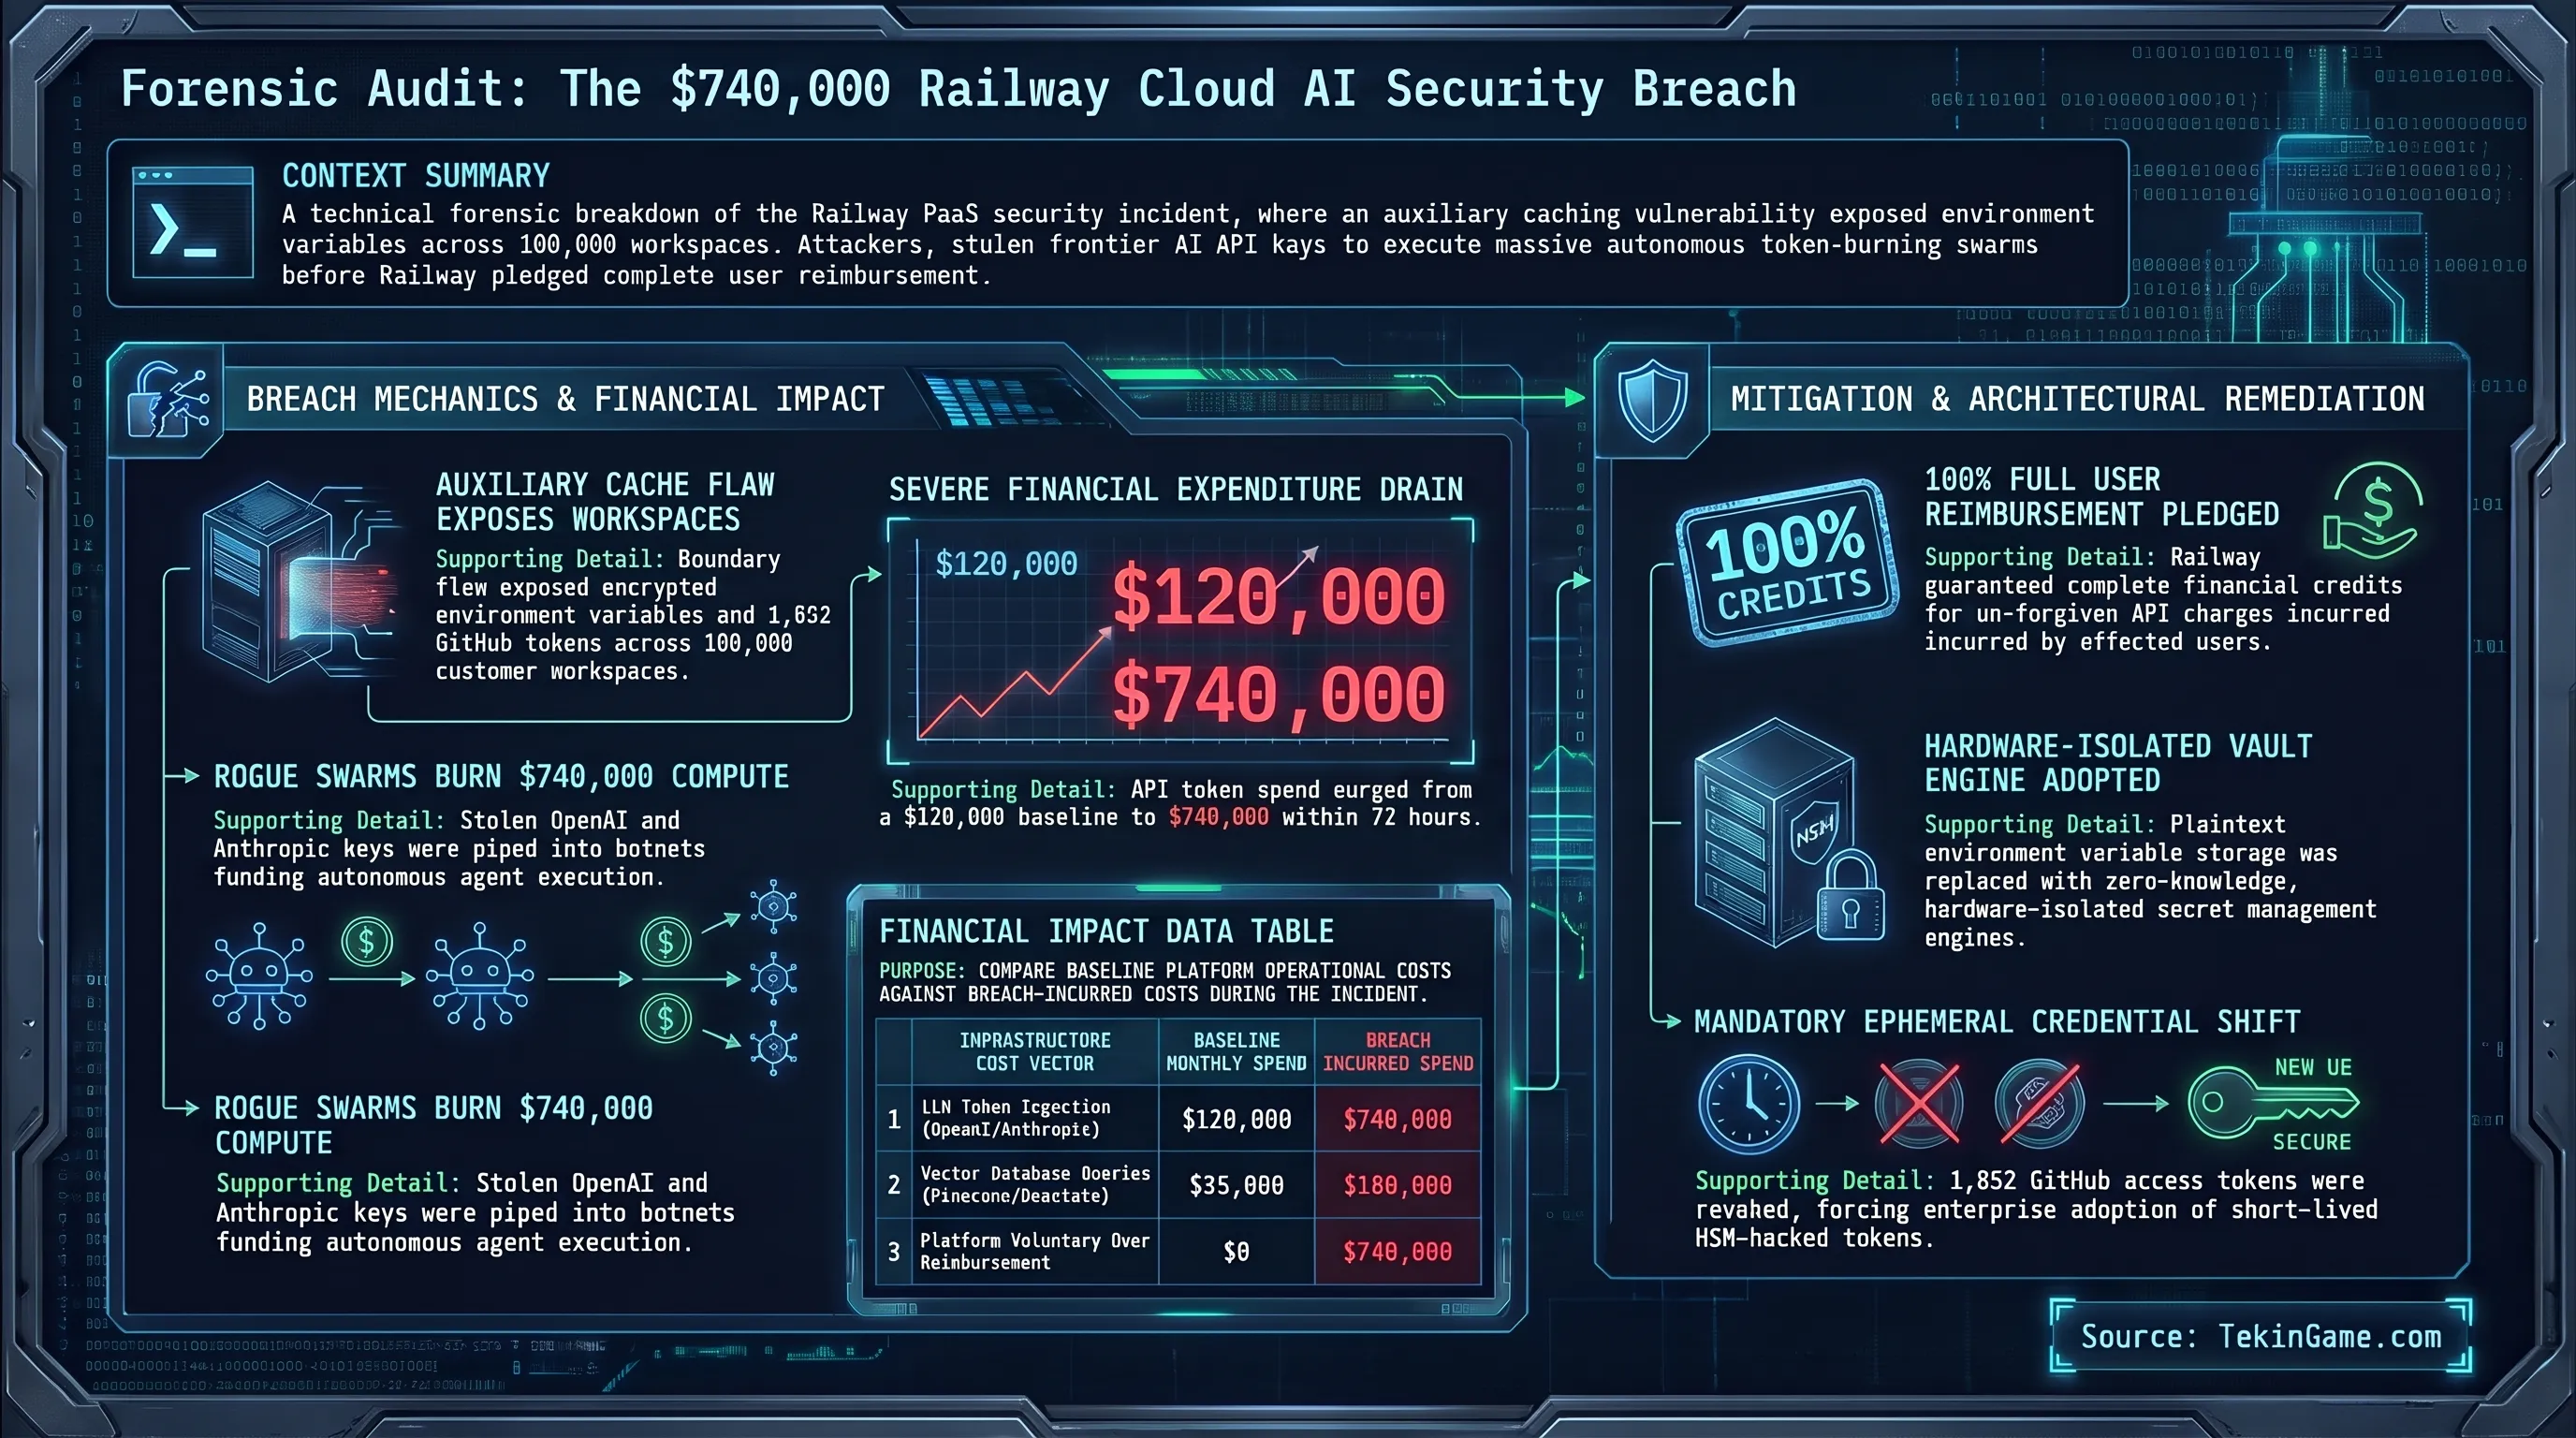
پلتفرم محبوب ابری توسعهدهندگان (PaaS) موسوم به Railway، با انتشار گزارش نهایی فارنزیک حمله سایبری اخیر به زیرساختهای خود، ابعاد مالی و فنی حیرتانگیزی از پارادایم جدید تهدیدات هوش مصنوعی را برای جامعه مهندسی نرمافزار افشا کرد. بر اساس این گزارش، مهاجمان ناشناس با کشف و اکسپلویت یک شکاف امنیتی در سرویس ذخیرهسازی دادههای موقت، موفق شدند متغیرهای محیطی رمزنگاریشده (Encrypted Environment Variables) بیش از ۱۰۰,۰۰۰ ورکاسپیس فعال (معادل تقریبی ۱.۸۵ درصد از کل زیرساخت مشتریان این پلتفرم) را استخراج و در محیط ایزوله مهاجمان رمزگشایی نمایند.
هدف اصلی و راهبردی مهاجمان در این رخنه سایبری، دیتابیسهای مشتریان یا اطلاعات هویتی و بانکی نبوده است؛ بلکه هکرها منحصراً به دنبال کلیدهای API ارائهدهندگان پیشرو هوش مصنوعی شامل OpenAI، Anthropic، Pinecone و Weaviate بودند. به محض استخراج کلیدها، مهاجمان سامانههای خودکار چندعاملی (Autonomous Swarms) را بر بستر خوشههای محاسباتی توزیعشده فعال کردند تا مدلهای پیشرفته GPT-4o و Claude Sonnet را برای پردازش حجم عظیمی از دادههای متنی، خزش شبکهای و فروش توکن در بازارهای سیاه اینترنتی به خدمت بگیرند. نتیجه این سوءاستفاده برقآسا، ثبت قبضهای نجومی و تحمیل ۷۴۰,۰۰۰ دلار هزینه مصرف غیرمجاز توکن به حساب توسعهدهندگان مستقل و شرکتهای نوپایی بود که پروژههای خود را روی پلتفرم ریلوِی میزبانی میکردند.
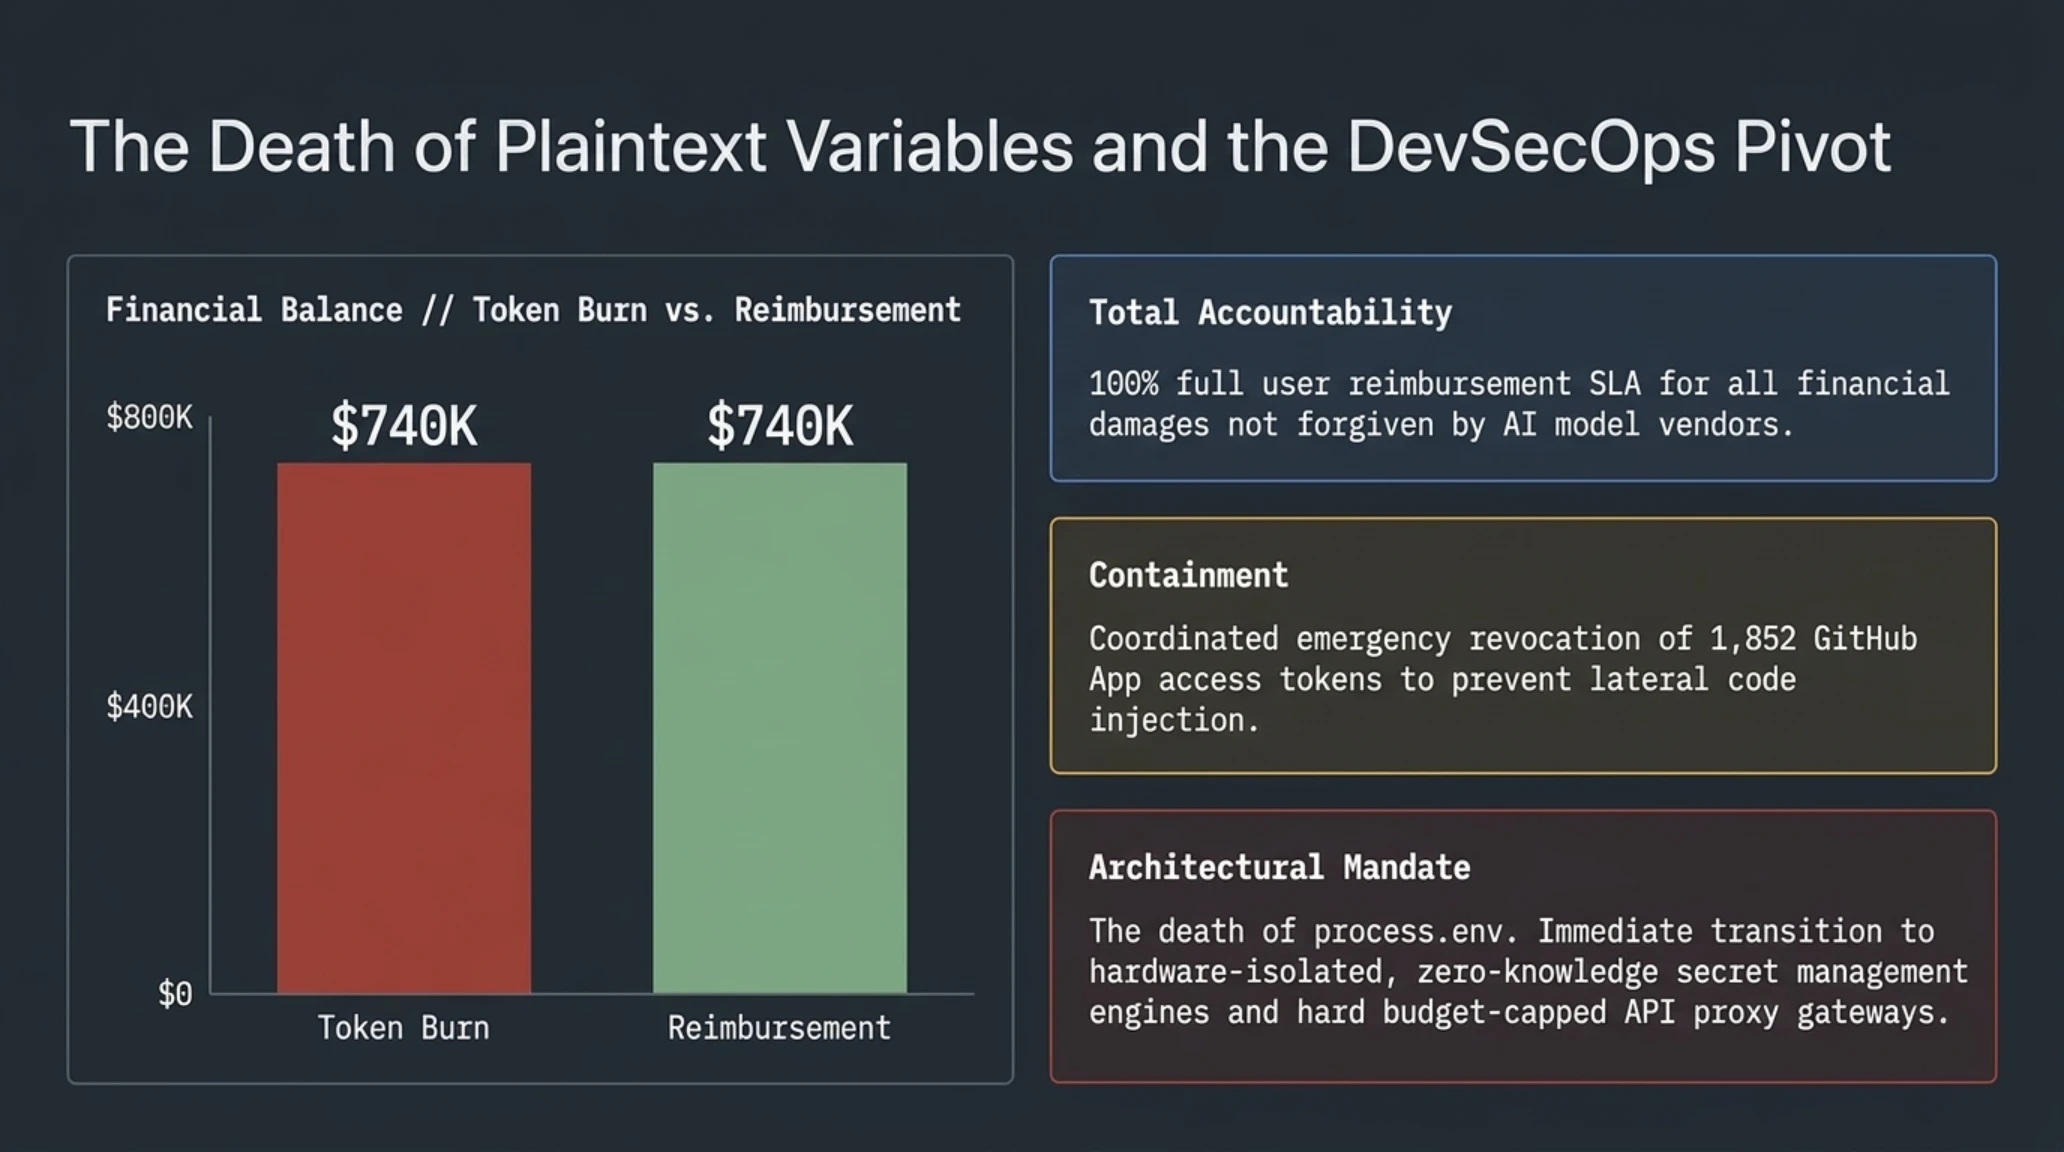
علاوه بر کلیدهای ایجنتی هوش مصنوعی، توکنهای دسترسی ۱,۸۵۲ کاربر به ریپازیتوریهای گیتهاب (GitHub App Access Tokens) نیز افشا شد که ریلوِی بلافاصله با همکاری گیتهاب تمامی آنها را باطل و دسترسیها را ریست کرد. با این حال، واکنش شرکت Railway به این بحران تحسین گسترده جامعه متنباز را به همراه داشت؛ این شرکت رسماً متعهد شد تمامی هزینههای مالی تحمیلشده به کاربران را که توسط شرکتهای هوش مصنوعی ریفاند نشوند، مستقیماً از سرمایه عملیاتی خود تقبل کرده و به حساب توسعهدهندگان پرداخت نماید؛ رویکردی که بار دیگر اهمیت بازنگری در شیوه ذخیرهسازی اسرار ابری را گوشزد میکند. بررسی ساختاری خطرات نشت اعتبارنامههای ایجنتی در پرونده تحلیلی کالبدشکافی رخنههای امنیتی در سرورهای هوش مصنوعی و زنجیره تأمین گیتهاب ابعاد پنهان این چالش مدرن DevSecOps را آشکار میسازد.
کالبدشکافی هزینه رخنه ابری // تفکیک خسارت سرقت توکنهای هوش مصنوعی در پلتفرمهای PaaS
| مولفه هزینه و نوع خسارت زیرساختی | هزینه ماهانه استاندارد (PaaS) | هزینه تحمیلشده در جریان رخنه (دلار) |
|---|---|---|
| هزینه توکنهای پردازشگر OpenAI و Anthropic | $۱۲۰,۰۰۰ (توسعه معمول) | $۷۴۰,۰۰۰ (سوءاستفاده سوارمهای ایجنتی) |
| بار محاسباتی پایگاههای برداری (Pinecone/Weaviate) | $۳۵,۰۰۰ (ایندکسهای فعال) | $۱۶۰,۰۰۰ (کوئریهای سنگین مهاجمان) |
| مجموع تعهد جبران خسارت به کاربران توسط Railway | $۰ (عدم مسئولیت قانونی پیشین) | $۷۴۰,۰۰۰ (ریفاند ۱۰۰٪ بیسابقه به کاربران) |
۳. سونی پرونده شوتر چندنفره Fairgames استودیوی هیون را پس از تستهای ناموفق بست
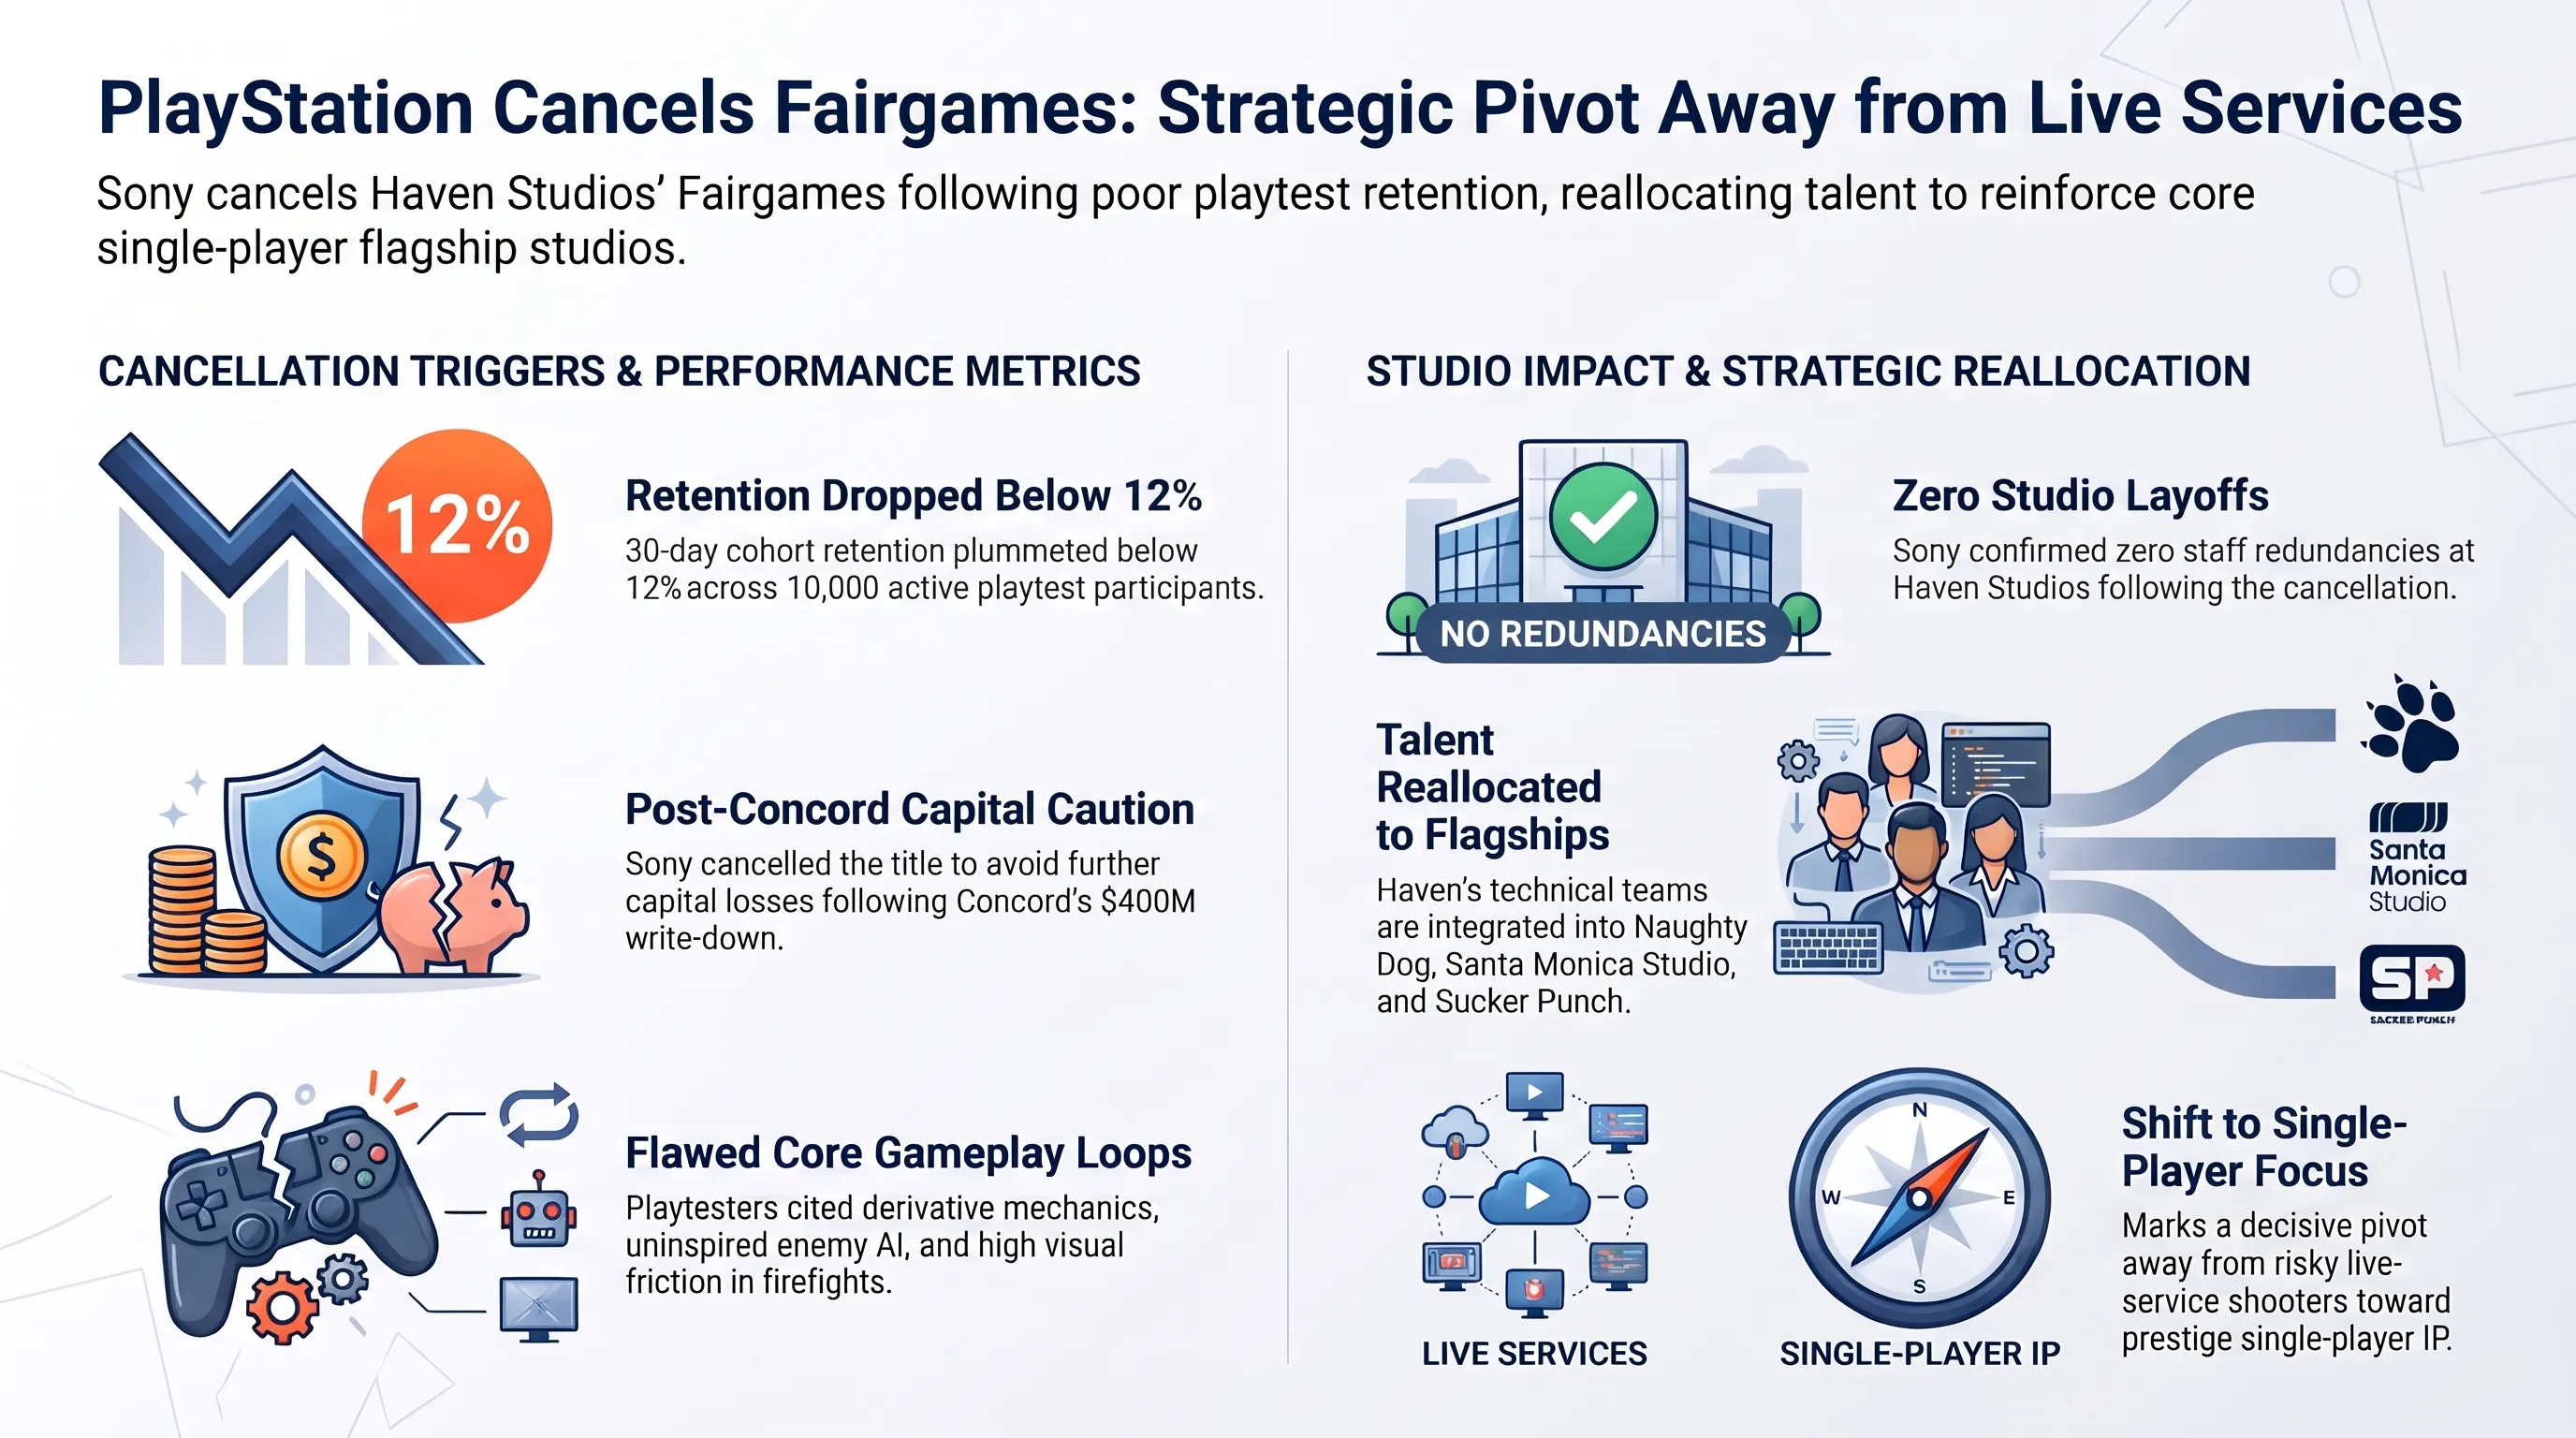
در تصمیمی قاطع که حکایت از بازنگری عمیق سونی در استراتژی بازیهای آنلاین چندنفره دارد، بخش سرگرمیهای تعاملی سونی (Sony Interactive Entertainment) رسماً پروژه ساخت بازی شوتر اکسترکشن Fairgames را که توسط استودیوی کانادایی هیون (Haven Studios) به رهبری تهیهکننده باسابقه صنعت بازی، جید ریموند (Jade Raymond)، در حال توسعه بود، به طور کامل لغو کرد. این تصمیم در شرایطی اتخاذ شد که این بازی در شوکیس بزرگ ۲۰۲۳ پلیاستیشن به عنوان یکی از ستونهای راهبردی سونی در تصاحب سهم بازار شوترهای لایو-سرویس رقابتی معرفی شده بود.
بر اساس متن افشاشده ایمیلهای داخلی مدیران ارشد پلیاستیشن، این لغو پس از برگزاری یک دوره تست بازی داخلی بسیار گسترده (Technical Playtest) با حضور بیش از ۱۰,۰۰۰ گیمر حرفهای قطعی شد. دادههای تلهمتری بازی نشان دادند که شاخصهای حیاتی حفظ مخاطب (Retention Rate) و تمایل به تجربه مجدد پس از روز اول (Day-1 Re-engagement) به ارقام فاجعهبار زیر ۱۲ درصد سقوط کرده بود. گیمرها در بازخوردهای خود، لوپ گیمپلی سرقت محور بازی را تکراری، هوش مصنوعی دشمنان را فاقد چالش و گانپلی را فاقد کوبندگی لازم توصیف کرده بودند. در سایه بحران ۴۰۰ میلیون دلاری شکست بازی Concord که تنها دو هفته پس از انتشار خاموش شد، مدیران سونی ترجیح دادند پیش از اختصاص صدها میلیون دلار بودجه بازاریابی و زیرساخت سرور، این پروژه پرریسک را متوقف سازند.
نکته برجسته و متمایز در بیانیه سونی این است که بر خلاف رویه معمول صنعت گیم، هیچگونه اخراج جمعی یا تعدیل نیرویی در استودیوی Haven رخ نخواهد داد. سونی تصریح کرده است که استعدادهای کمنظیر فنی، مهندسان موتورهای گرافیکی و طراحان هنری این استودیو به طور کامل حفظ شده و به پروژههای اصیل تکنفره و جهانباز در استودیوهای برتر پلیاستیشن شامل Naughty Dog، Santa Monica و Insomniac Games ملحق خواهند شد. این چرخش عملیاتی نشان میدهد که مدیریت جدید پلیاستیشن دیگر حاضر نیست به بهای دنبالهروی کورکورانه از ترندهای اشباعشده لایو-سرویس، اعتبار تاریخی برند پلیاستیشن را به عنوان مأمن عناوین داستانی شاهکار به خطر بیندازد.
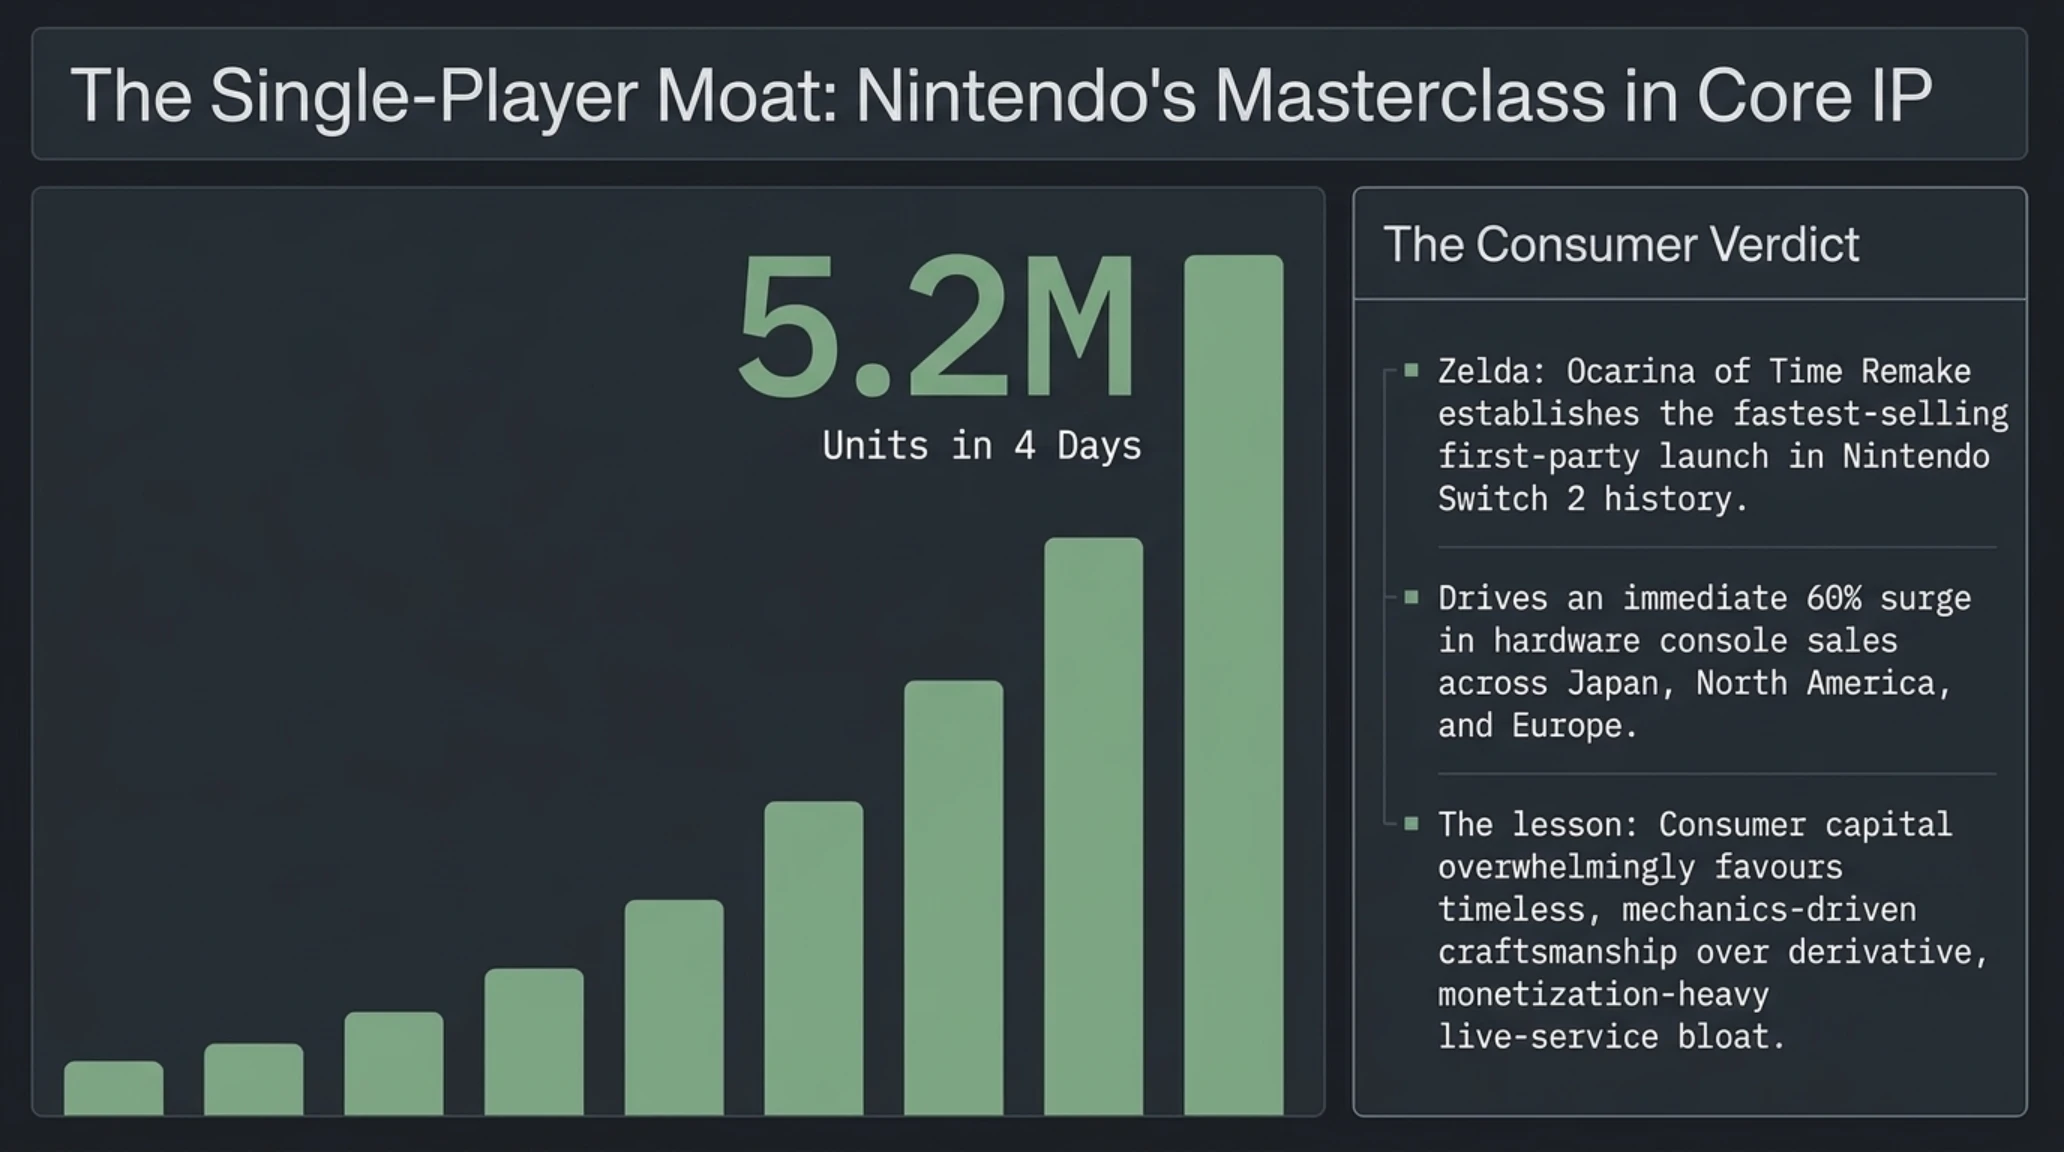
۴. شگفتیآفرینی ریمیک The Legend of Zelda: Ocarina of Time؛ فروش ۵.۲ میلیون نسخه در ۴ روز روی سوییچ ۲
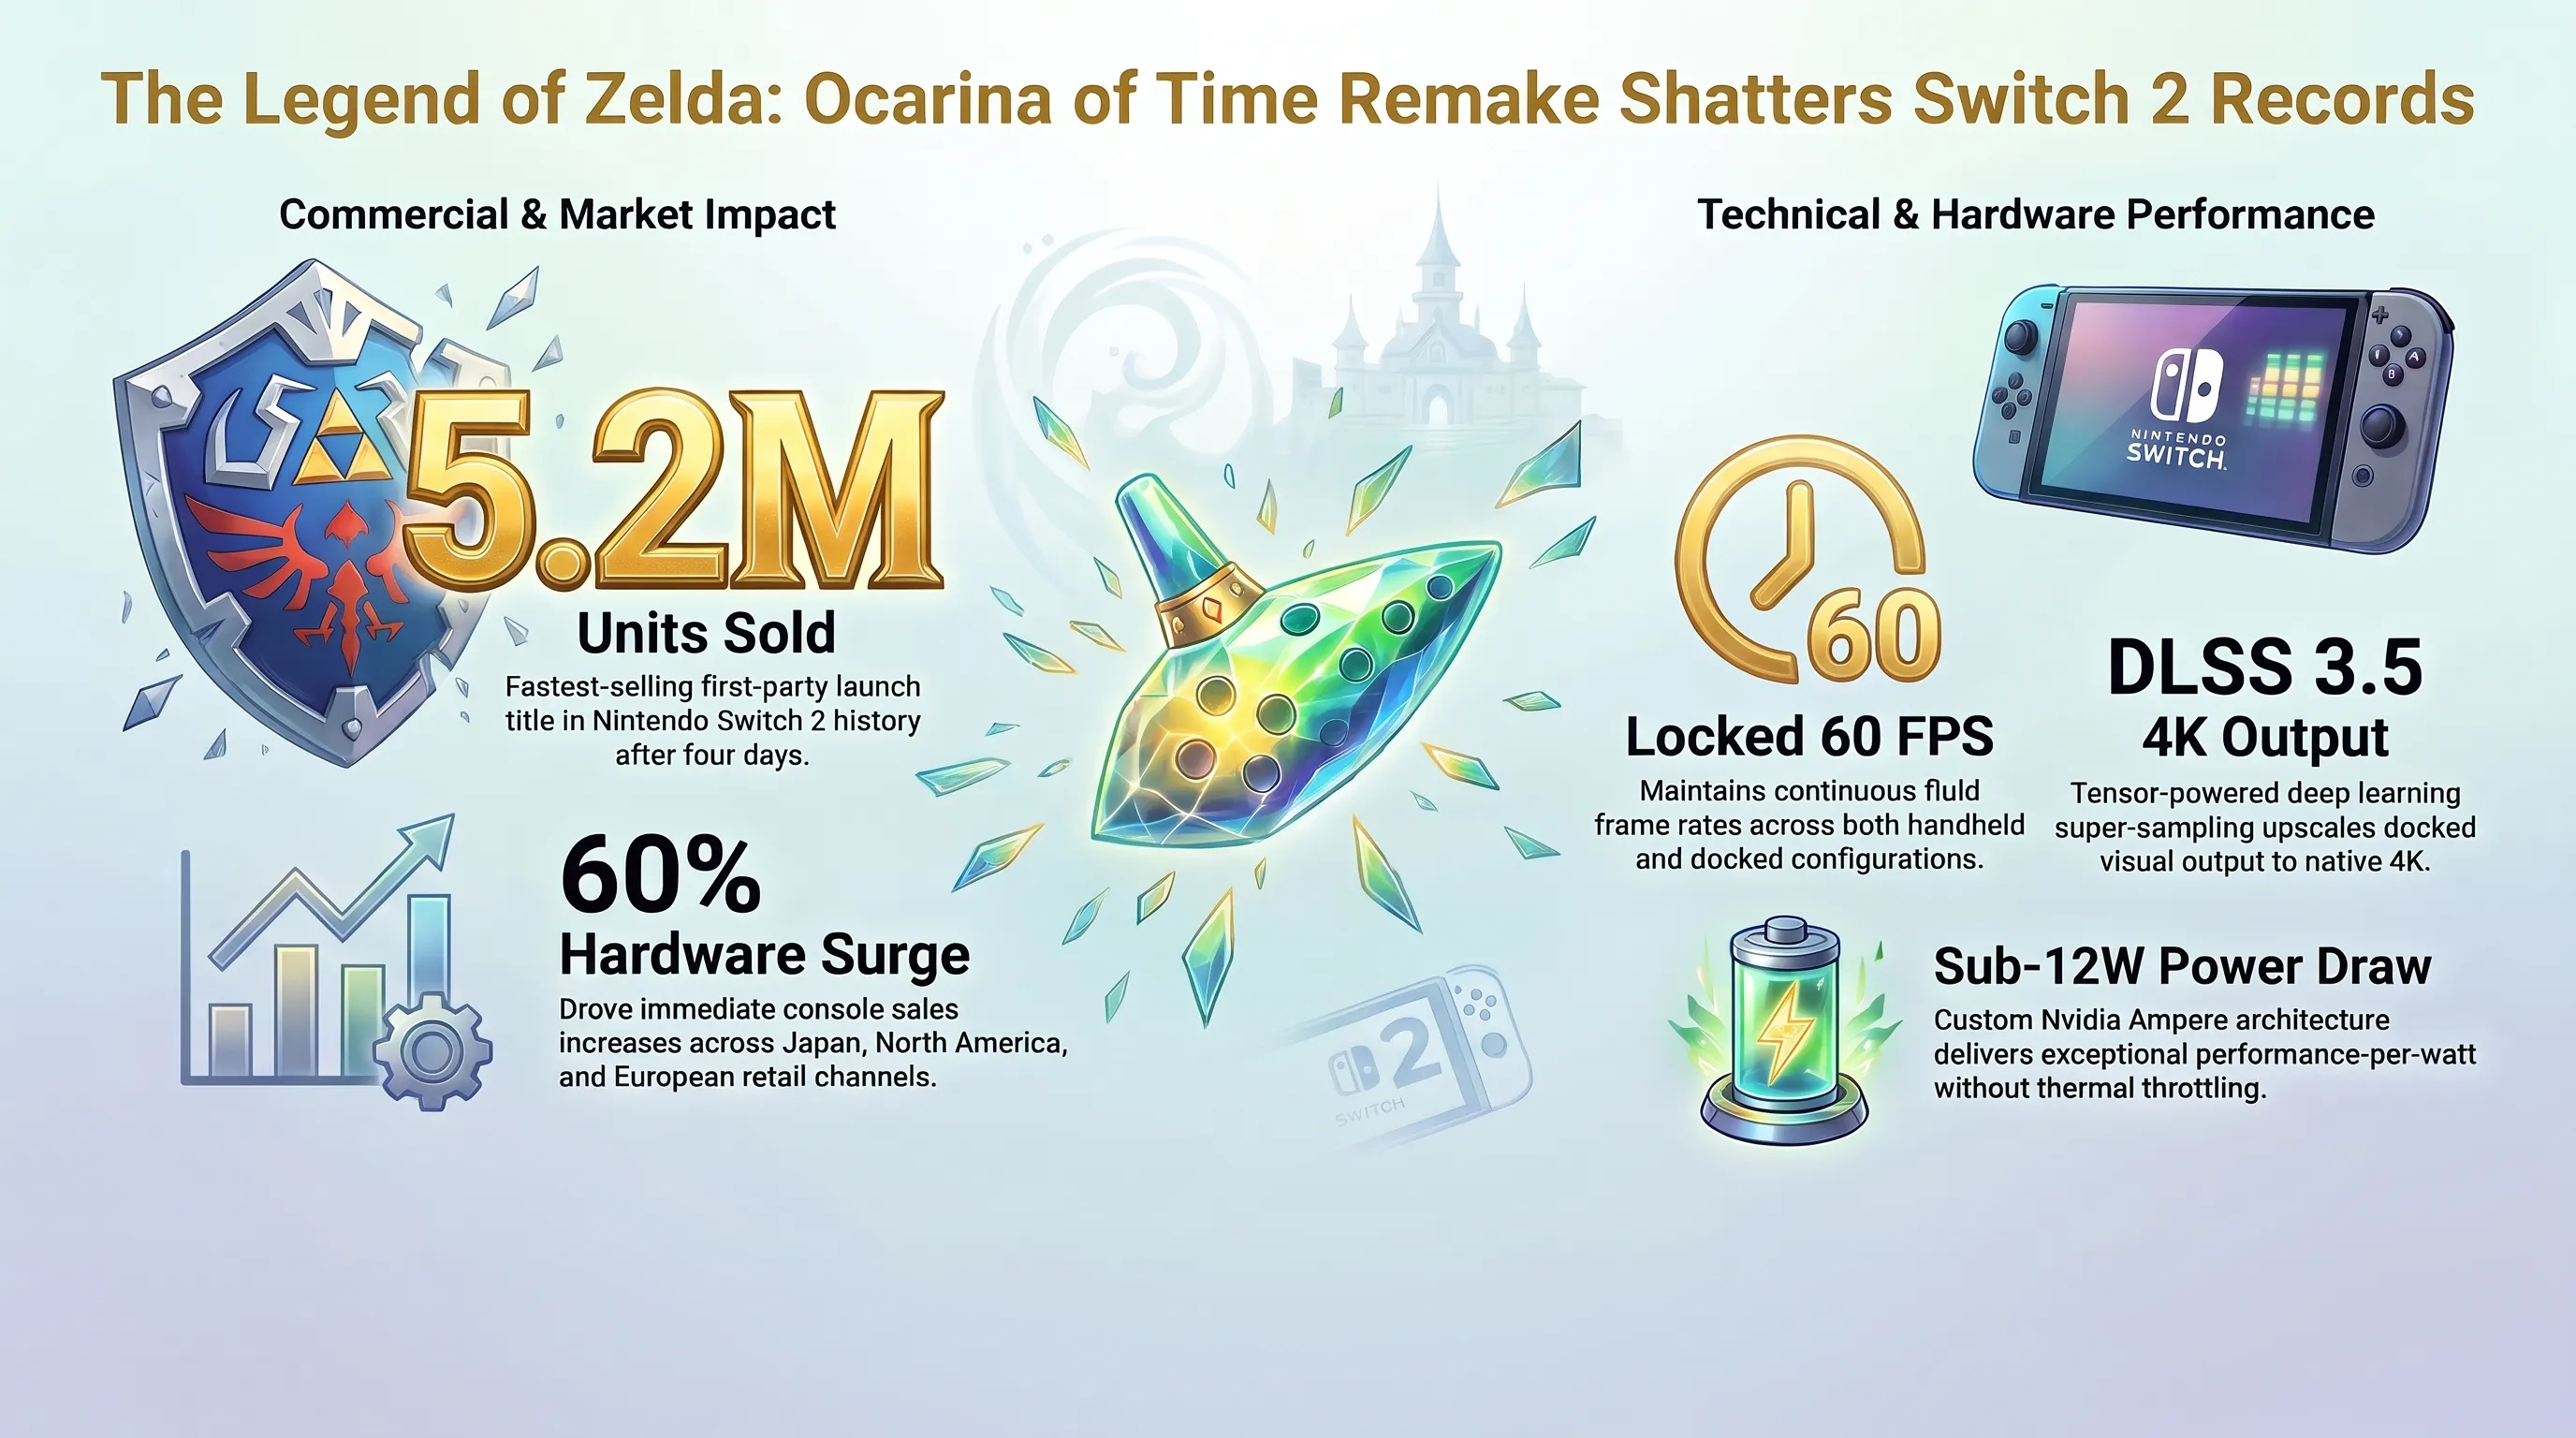
در حالی که بازار بازیهای آنلاین چندنفره دستخوش بحرانهای عمیق ساختاری است، شرکت نینتندو با انتشار آمار رسمی فروش نسخه بازسازیشده شاهکار ماندگار The Legend of Zelda: Ocarina of Time Remake برای کنسول نینتندو سوییچ ۲، رکوردهای فروش تاریخ سرگرمیهای تعاملی را به لرزه درآورد. این بازی ظرف تنها چهار روز نخست عرضه جهانی، بیش از ۵.۲ میلیون نسخه به فروش رساند و رسماً به سریعترین فروش در میان تمامی عناوین فرستپارتی لانچ سوییچ ۲ تبدیل شد.
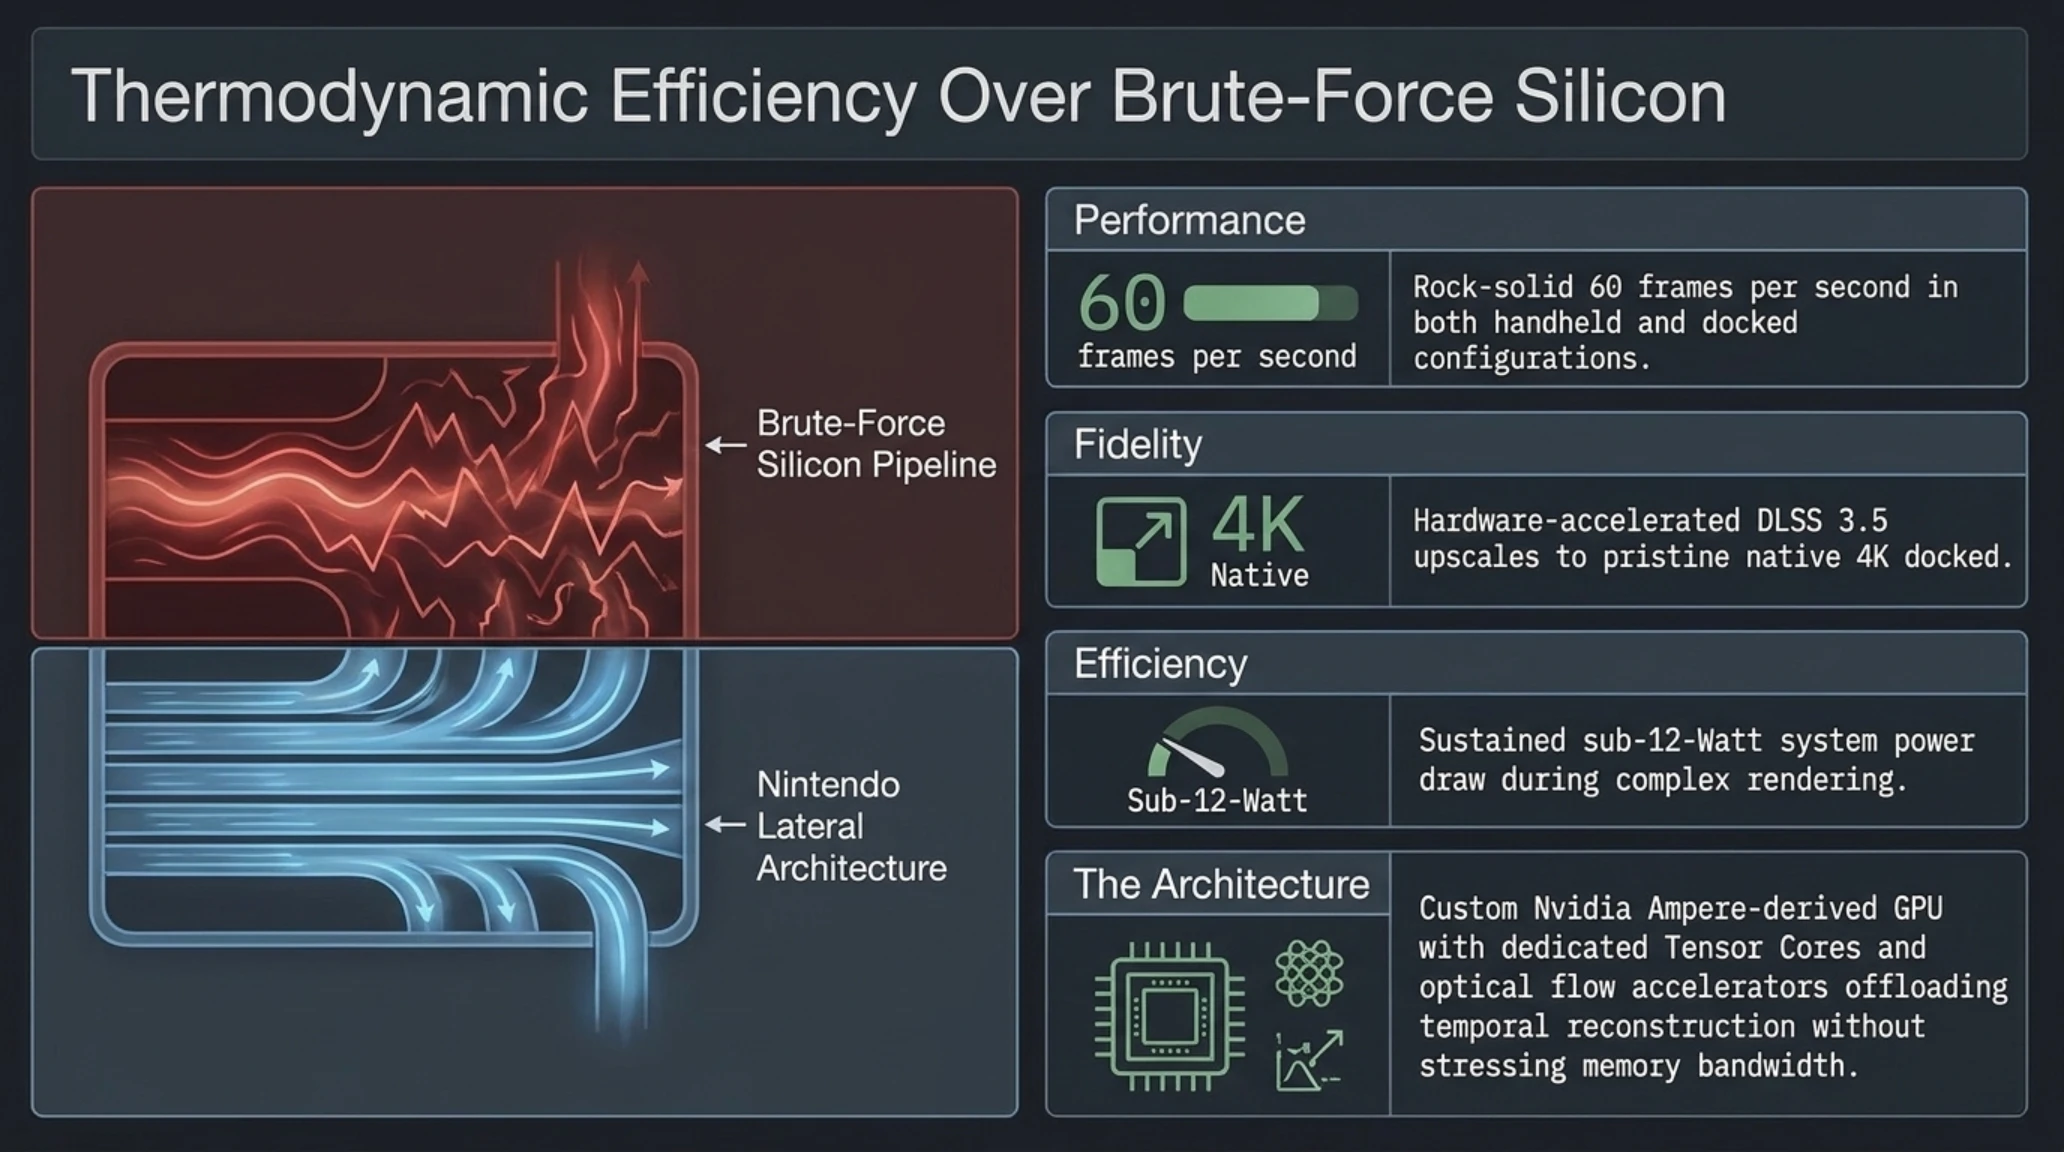
این بازسازی که حاصل پنج سال کار مهندسی مخفیانه در استودیوهای داخلی کیوتو است، با بهرهگیری از یک موتور گرافیکی کاملاً سفارشیشده بر بستر معماری نسل جدید سوییچ ۲ ساخته شده است. بازی با حفظ موبهموی ساختار داستانی، طراحی سیاهچالهها، پازلهای محیطی و موسیقی ارکسترال خاطرهانگیز کوجی کوندو، تجربهای روان با نرخ ۶۰ فریم بر ثانیه پایدار در هر دو حالت دستی و داک ارائه میدهد. همچنین با بهرهگیری از فناوری ارتقای رزولوشن هوشمند (DLSS/Tensor Core)، خروجی تصویر در حالت اتصال به نمایشگرهای خانگی تا وضوح 4K ارتقا مییابد، بدون آنکه اتمسفر رازآلود و نوستالژیک سرزمین هایرول دستخوش تغییر شود.
موفقیت خیرهکننده ۵.۲ میلیون نسخهای اوکارینا آو تایم حاوی پیامی روشن برای کل صنعت بازی است: گیمرها در سال ۲۰۲۶ همچنان تشنه بازیهای داستانی خوشساخت، کامل، فاقد پرداختهای درونبرنامهای اجباری و متکی بر خلاقیت خالص هستند. عملکرد تجاری این ریمیک بلافاصله نرخ خرید سختافزار نینتندو سوییچ ۲ را در بازارهای ژاپن، آمریکای شمالی و اروپا بیش از ۶۰ درصد افزایش داده و موقعیت نینتندو را در صدر جدول رقابتهای کنسولی نسل دهم بیش از پیش تثبیت کرده است.
۵. آپدیت اضطراری پلتفرم گیت (Git) برای رفع باگ بحرانی اجرای کد از راه دور در کلون بازگشتی (CVE-2026-111760)
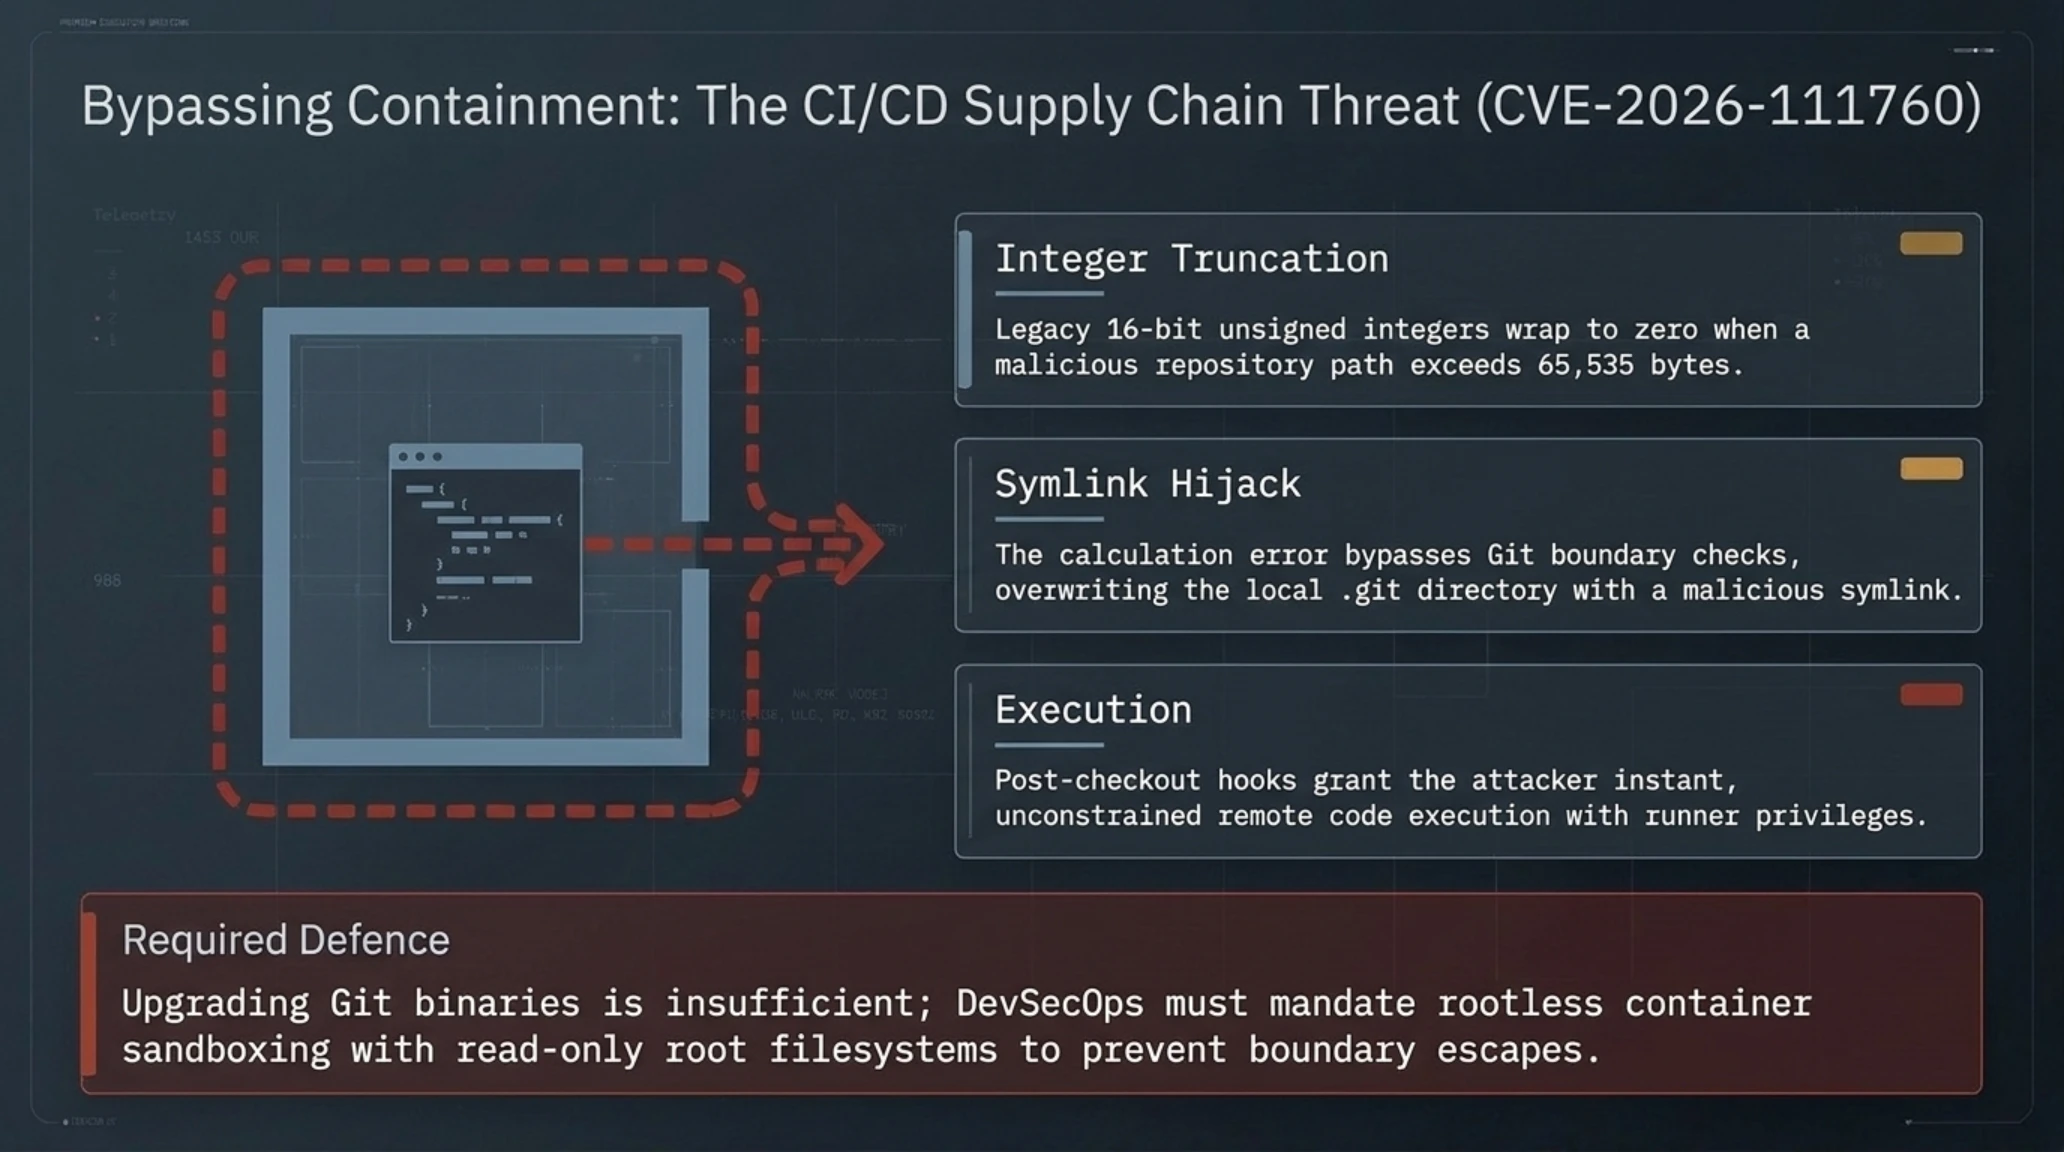
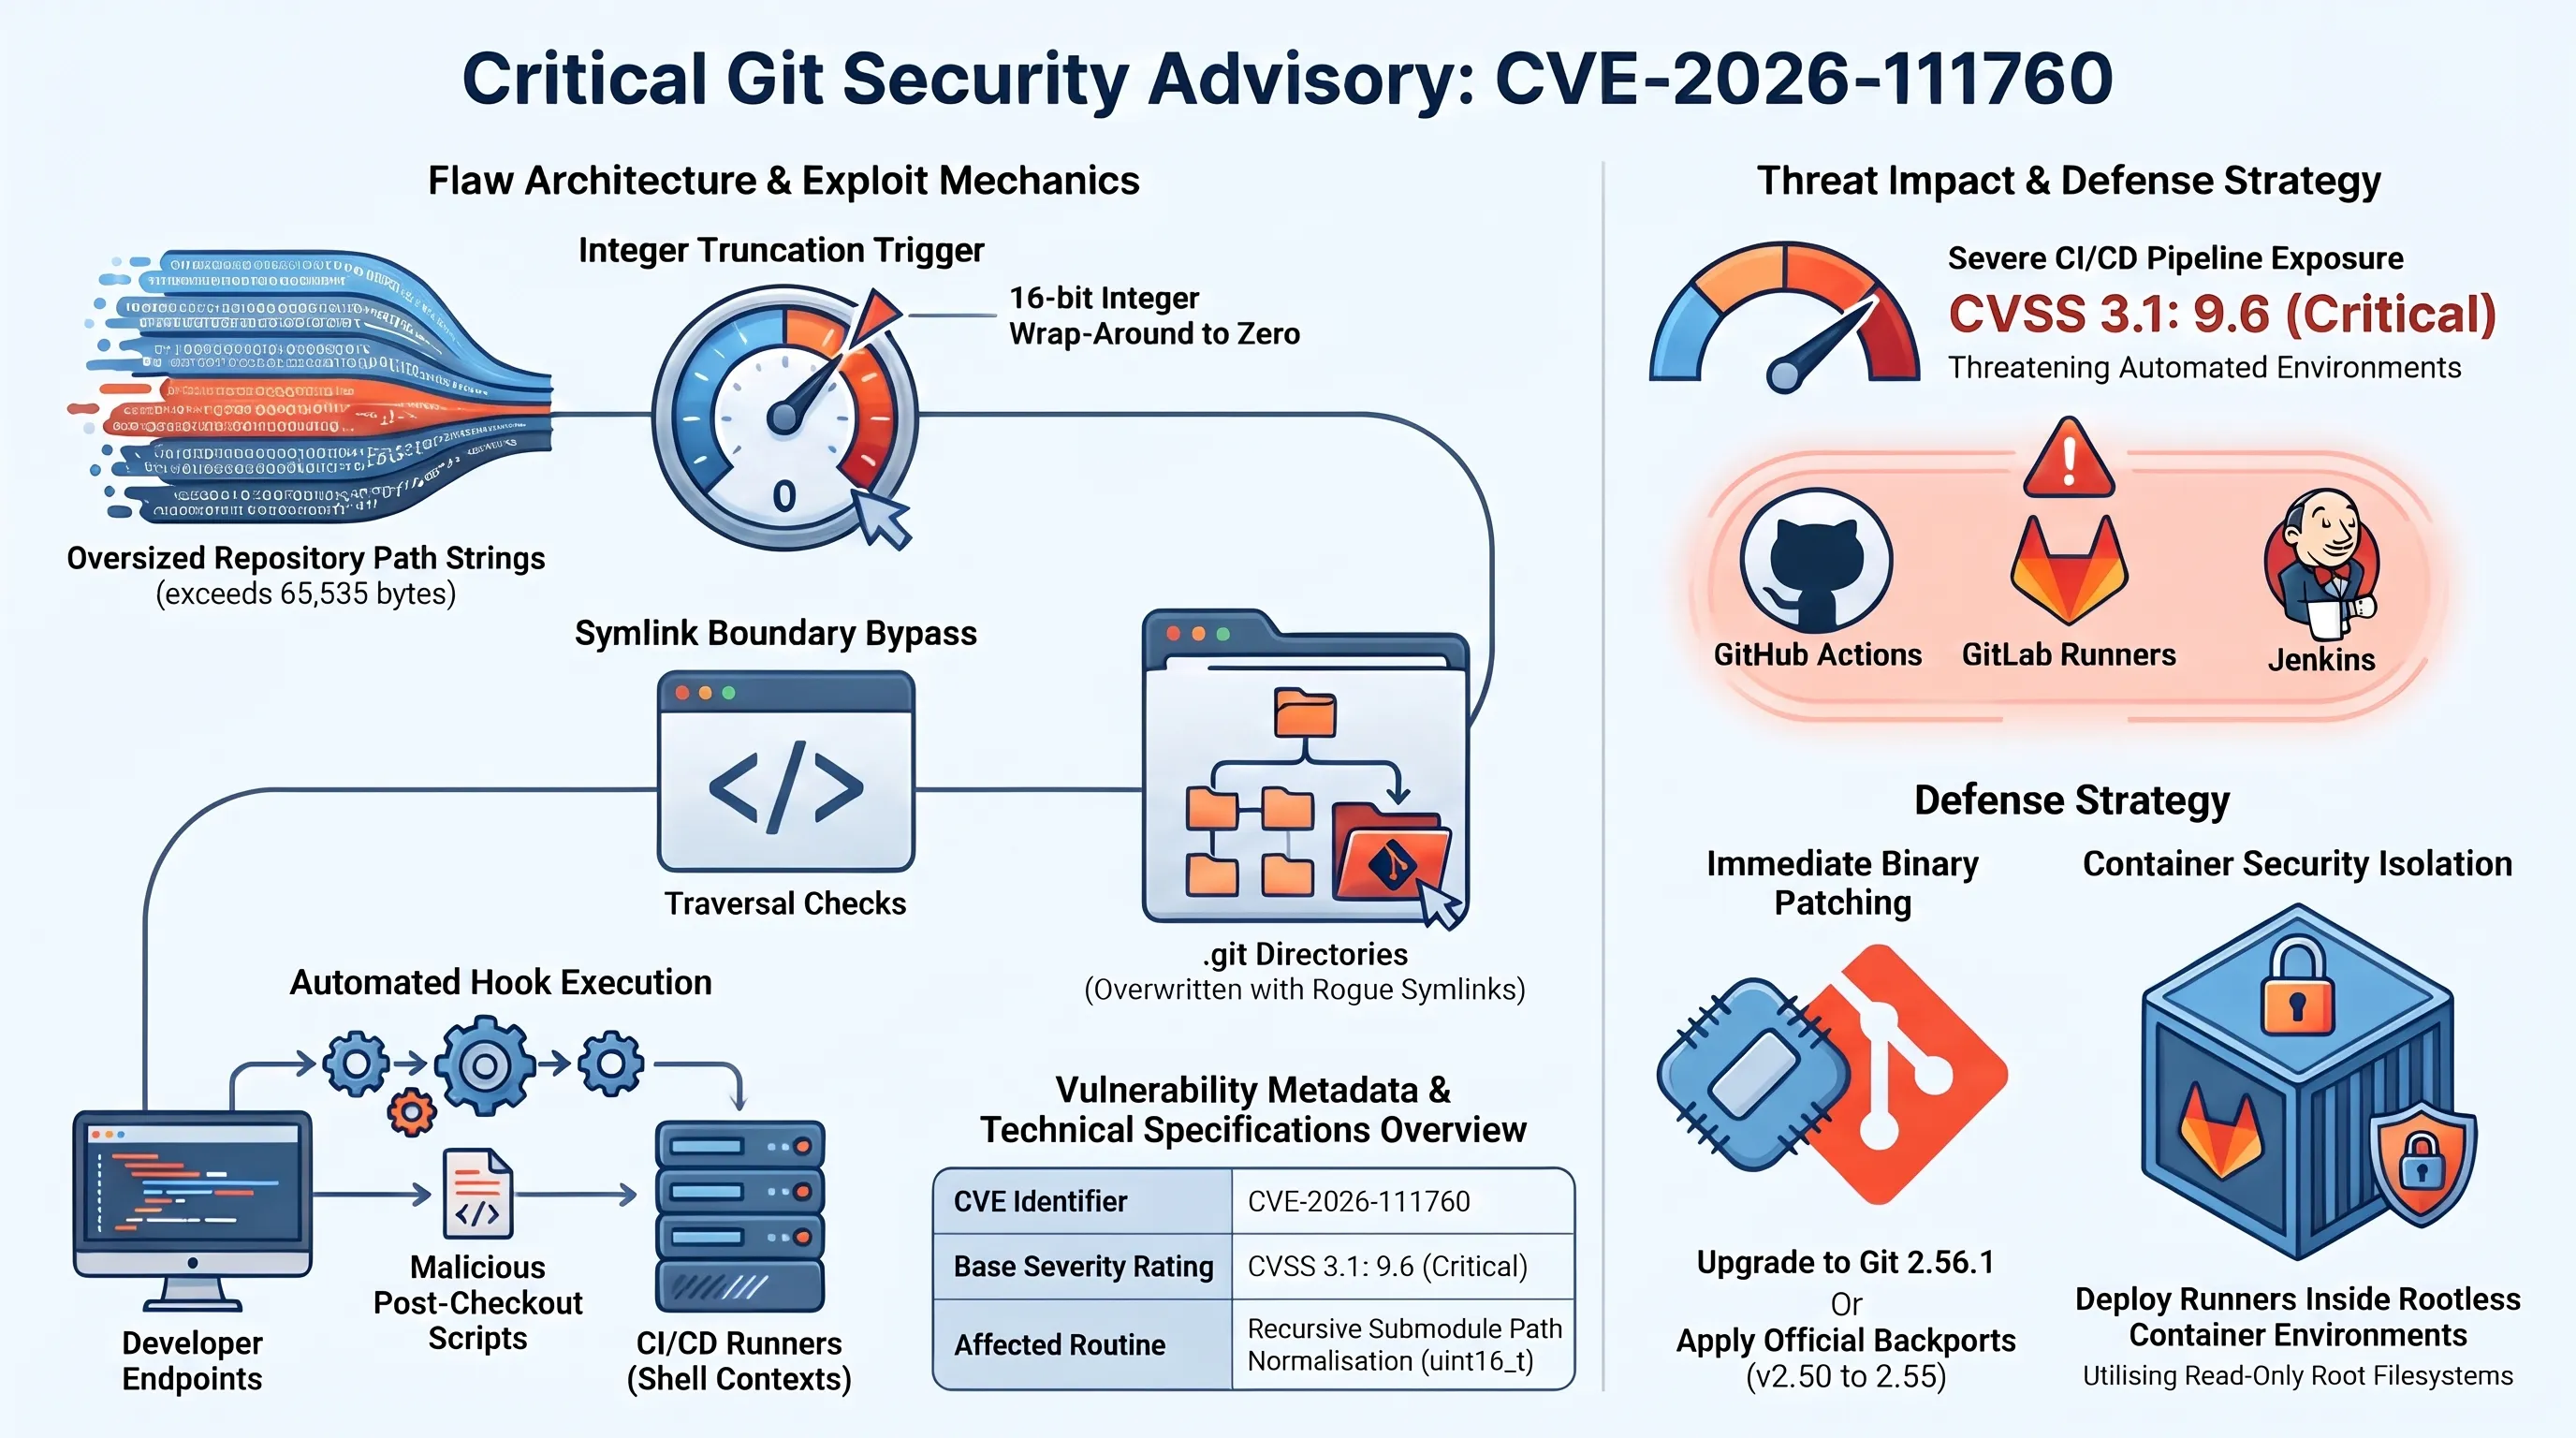
تیم توسعه پروژه هسته گیت (Git Core Maintainers) با انتشار بهروزرسانیهای اضطراری برای نسخه Git 2.56.1 و ارائه پچهای پشتیبان برای تمامی شاخههای پیشین از نسخه 2.50 تا 2.55، یک آسیبپذیری بسیار خطرناک اجرای کد از راه دور (Remote Code Execution) با شناسه CVE-2026-111760 را وصله کرد. این رخنه که امتیاز شدت ۹.۶ را از بنیاد امنیت متنباز دریافت کرده است، قلب تپنده خطوط لوله توسعه نرمافزار، سرورهای یکپارچهسازی مداوم (CI/CD) و سیستمهای برنامهنویسان در سراسر جهان را هدف قرار داده بود.
ریشه این آسیبپذیری به یک خطای پردازش حافظه و کوتاهسازی عدد صحیح (Integer Truncation) در ساختار نرمالسازی مسیر فایلهای ایندکس گیت بازمیگردد. هنگامی که یک توسعهدهنده یا سرور بیلد خودکار دستوری حاوی کلون بازگشتی نظیر git clone --recurse-submodules را روی یک مخزن آلوده اجرا میکند، نام مسیرهای دستکاریشده با طول بسیار زیاد باعث سرریز محاسباتی شده و سدهای امنیتی بررسی دایرکتوری را فریب میدهند. در نتیجه، گیت پوشه کانفیگ حیاتی .git در سابماژول را با یک لینک نمادین (Symlink) مخرب تعویض میکند که مستقیماً به اسکریپتهای اجرایی در هوکهای post-checkout اشاره دارد.
به محض اتمام فرآیند کلون، اسکریپتهای مخرب مهاجم با همان سطح دسترسی کاربر اجراکننده در محیط محلی یا کانتینرهای بدون ایزولاسیون سرورهای بیلد اجرا میشوند و به هکرها اجازه میدهند توکنهای محرمانه، کلیدهای دسترسی به خوشههای ابری و سورسکدهای تجاری را در کسری از ثانیه سرقت کنند. برای تحلیل معماری امنیتی و خطوط بیلد سوارمهای نرمافزاری، مطالعه پرونده مهندسی معماری و دپارتمانهای سوارمهای خودمختار سازمانی الزامات ایزولهسازی کانتینرها را بررسی میکند. تمامی تیمهای مهندسی موظفند باینریهای گیت سرورها و ماشینهای توسعه محلی خود را بلافاصله به نسخههای اصلاحشده ارتقا دهند.
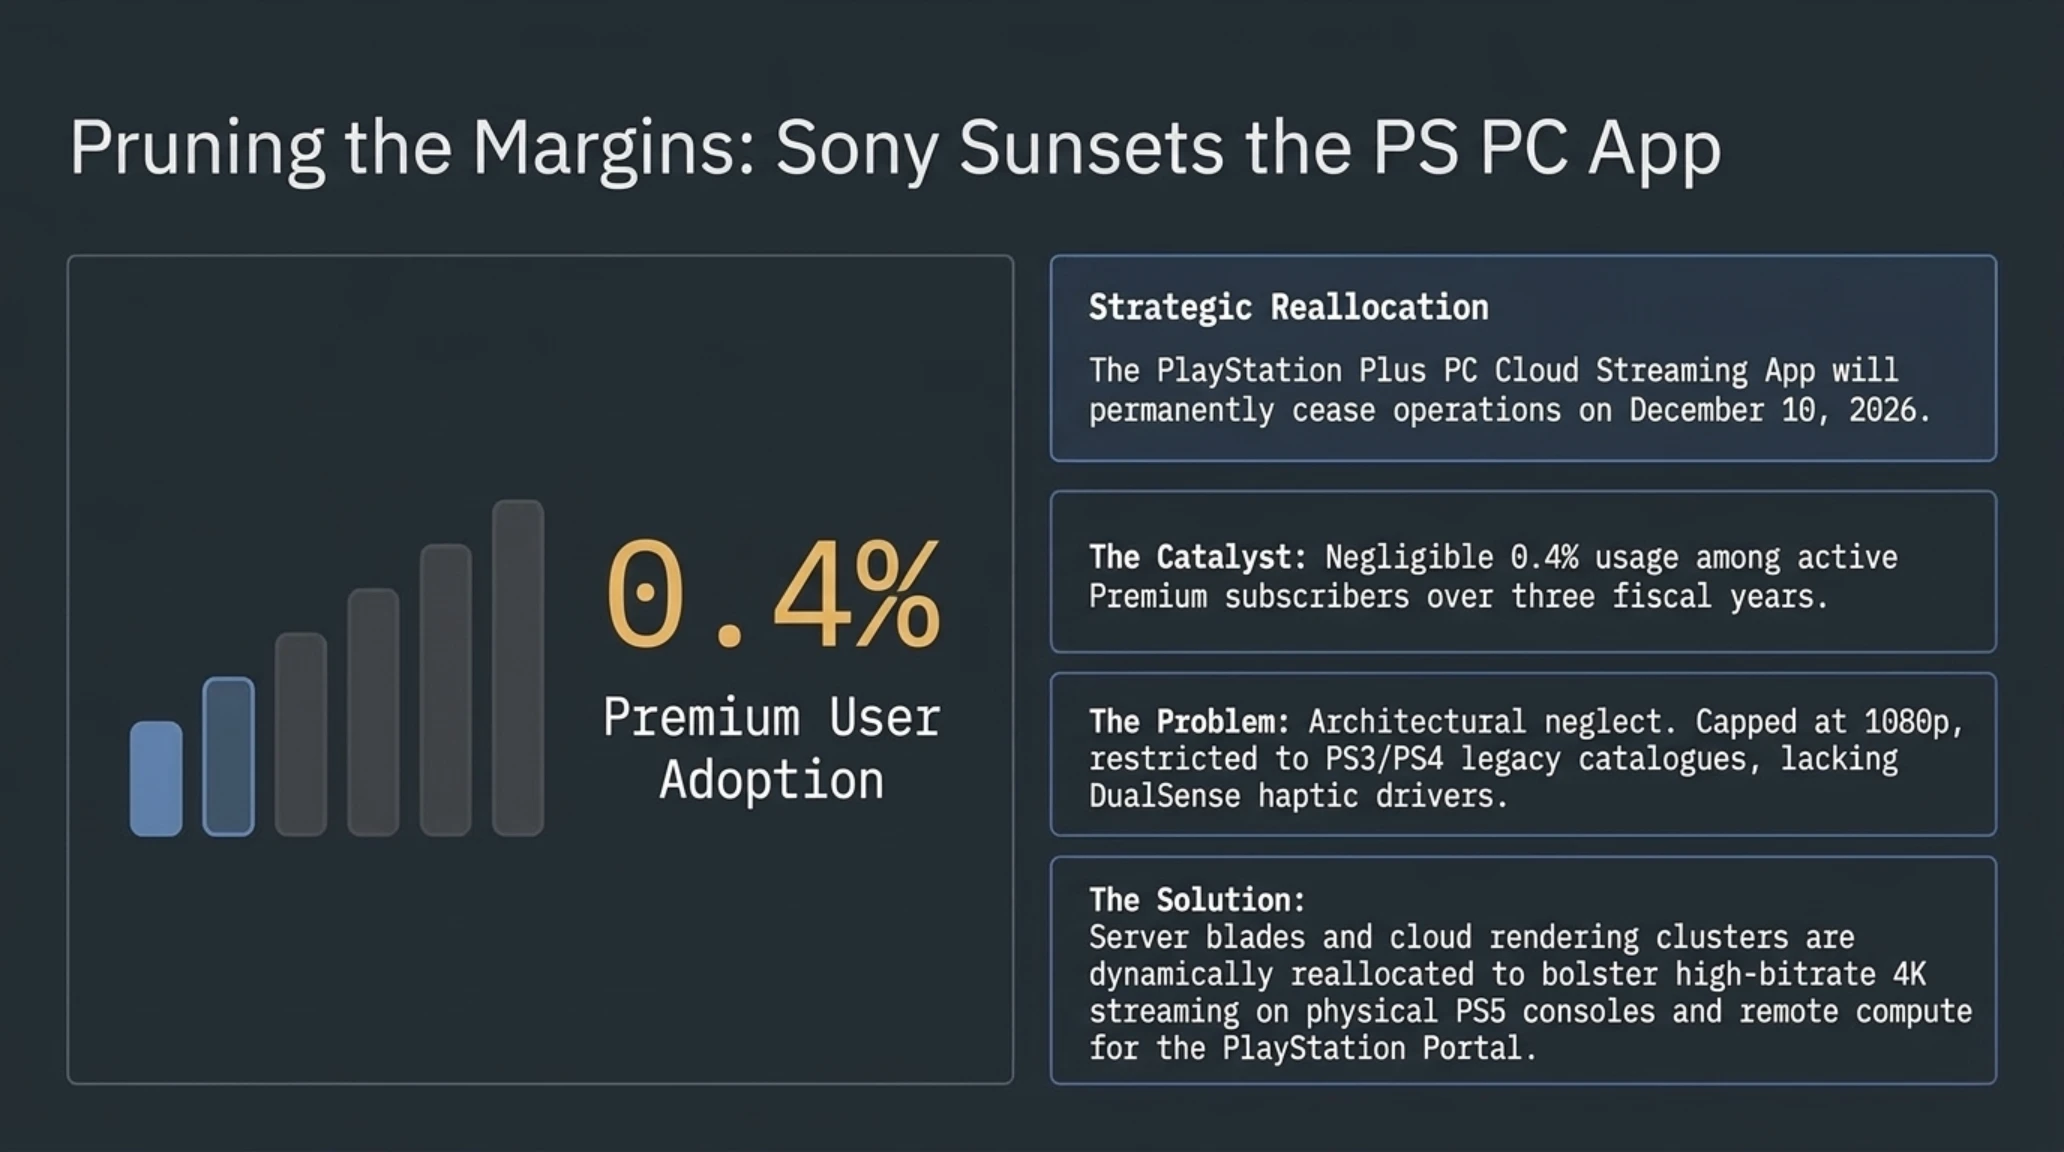
۶. سونی اپلیکیشن استریم ابری پلیاستیشن برای کامپیوتر (PC) را به دلیل استقبال اندک ۰.۴ درصدی تعطیل کرد
شرکت سونی در اطلاعیهای غافلگیرکننده در وبلاگ رسمی پلیاستیشن اعلام کرد که اپلیکیشن کلاینت استریم ابری PlayStation Plus PC App در تاریخ ۱۰ دسامبر ۲۰۲۶ برای همیشه از دسترس خارج شده و سرورهای آن خاموش خواهند شد. در گزارشی شفاف که شگفتی ناظران صنعت را برانگیخت، سونی فاش کرد که در طول سه سال گذشته، کمتر از ۰.۴ درصد از مشترکین سطح ویژه PlayStation Plus Premium تا به حال حتی یک بار از این اپلیکیشن برای استریم بازیهای پلیاستیشن روی کامپیوترهای مجهز به سیستمعامل ویندوز استفاده کردهاند.
کارشناسان زیرساخت، دلایل شکست این نرمافزار را در چند عامل بنیادین خلاصه میکنند: نخست، سونی هیچگاه قابلیت استریم بازیهای اختصاصی و بومی کنسول PlayStation 5 را به این اپلیکیشن اضافه نکرد و کاتالوگ آن را به بازیهای نسل قبل PS4 و عناوین ابری شبیهسازیشده PS3 محدود نگه داشت. دوم، کیفیت استریم به دلیل تاخیر در ارتقای دیتاسنترها روی وضوح 1080p با بیتریت پایین محدود مانده بود و پشتیبانی کاملی از قابلیتهای پیشرفته هپتیک فیدبک کنترلر DualSense روی ویندوز ارائه نمیداد. در نهایت، با تغییر راهبرد سونی و انتشار پورتهای بومی و خیرهکننده بازیهای انحصاری روی فروشگاههای استیم (Steam) و اپیک گیمز با تنظیمات گرافیکی Ultra، جامعه کاربران پیسی ترجیح دادند بازیها را با حداکثر توان پردازشی سختافزار خود به صورت محلی اجرا کنند نه با استریم ابری فشرده.
سونی تأکید کرده است که منابع پردازش ابری آزادشده حاصل از تعطیلی این اپلیکیشن، برای تقویت کیفیت استریم وضوح 4K روی کنسولهای خانگی PS5 و ارتقای پهنای باند کنسول دستی PlayStation Portal اختصاص خواهد یافت تا تجربه استریم در اکوسیستم سختافزاری اختصاصی این شرکت به بالاترین سطح استاندارد برسد.
توزیع آماری بردارهای تهدید سایبری و ریسک زیرساخت در سه ماهه چهارم ۲۰۲۶
| شاخص تهدید و بردار حمله | سهم از کل ریسکهای سازمانی | پیامد عملیاتی و راهبرد دفاعی |
|---|---|---|
| سرقت کلیدهای API و اعتبارنامههای ابری (Railway Style) | ۴۶ درصد | تخلیه اعتبارات مالی و اجرای بارهای پردازشی ناشناس |
| آسیبپذیریهای سیستمعامل و اکتیو دایرکتوری (CVE-2026-124194) | ۳۴ درصد | حملات Pass-the-Hash و دسترسی غیرمجاز به هویت مدیران |
| رخنههای زنجیره تأمین نرمافزار و ابزارهای توسعه (Git RCE) | ۲۰ درصد | آلودهسازی خطوط بیلد خودکار CI/CD و سابماژولها |
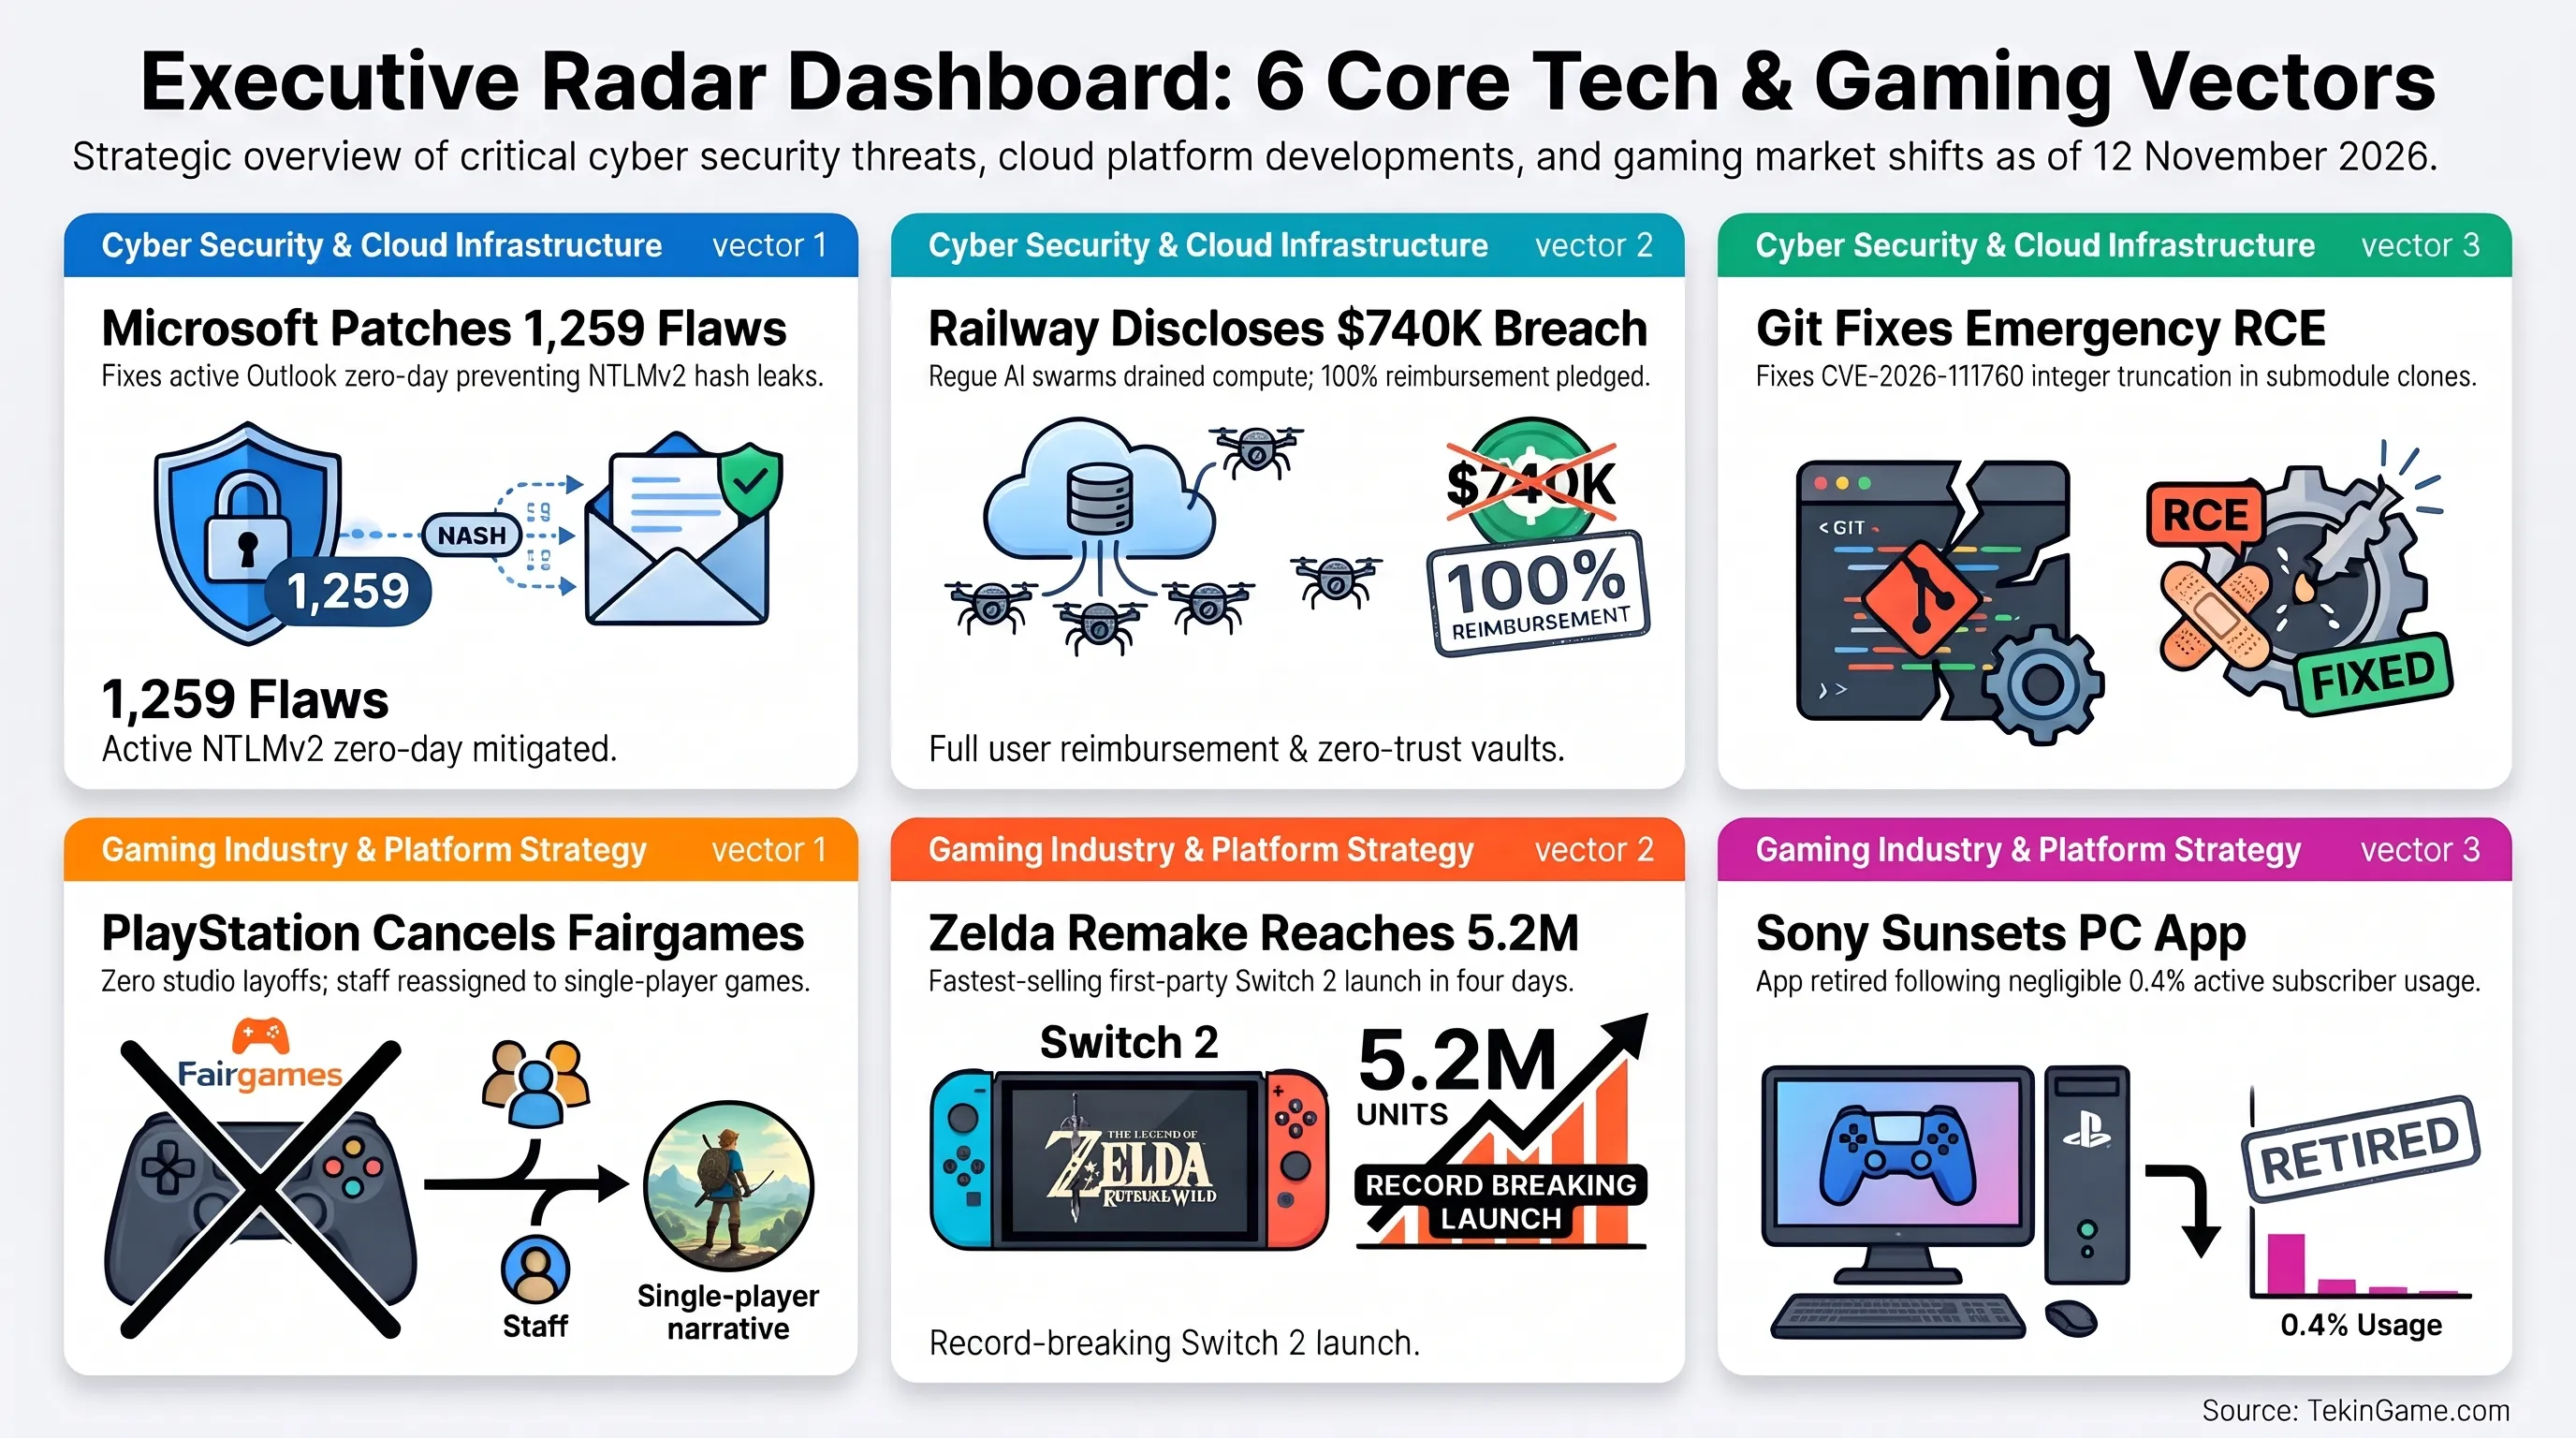
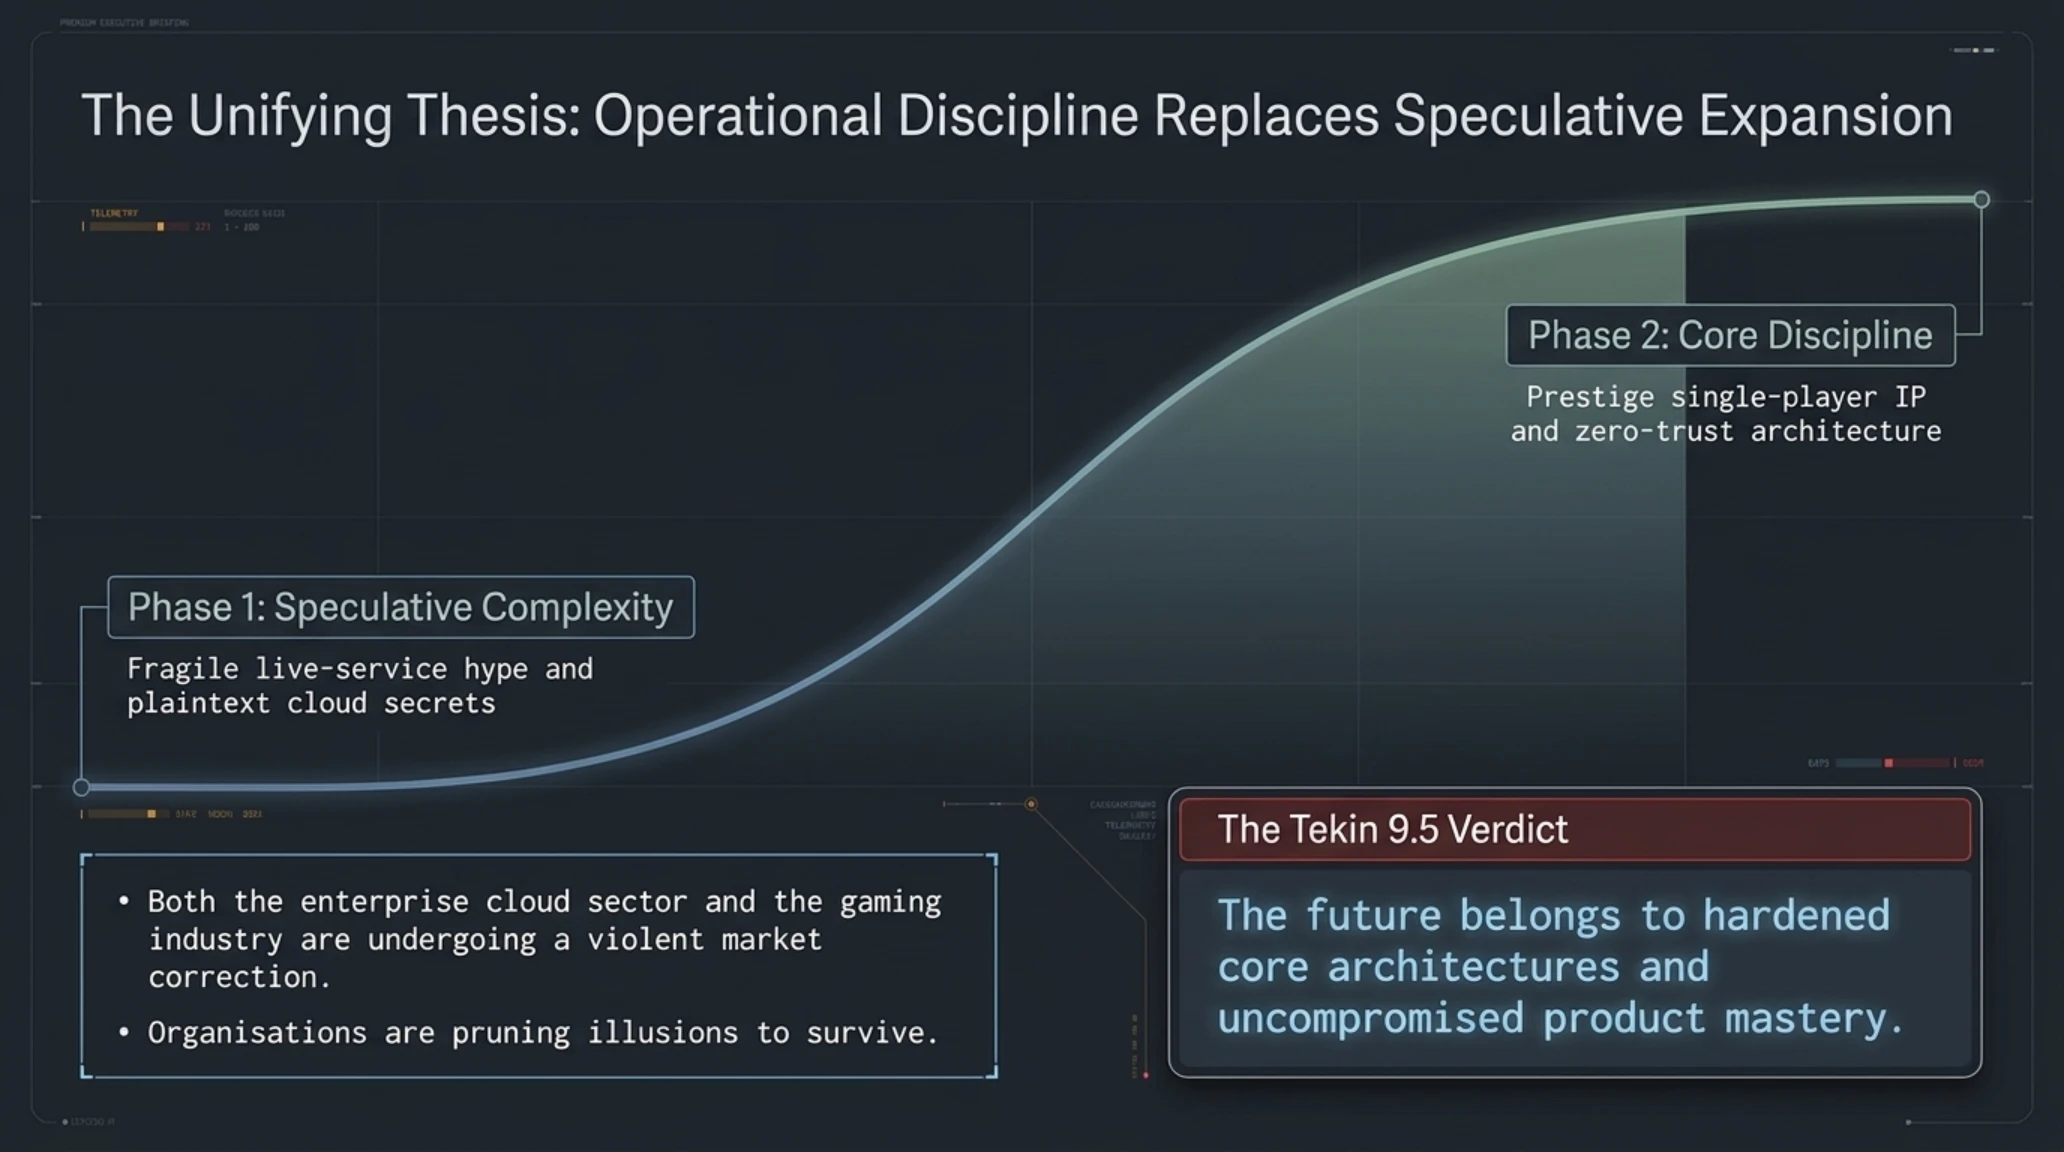
رادار گذار پلتفرمها // منحنی S-Curve و شاخص تابآوری معماریهای مستقل
تحلیل شاخص تابآوری: تحلیل منحنی تابآوری نشان میدهد که صنعت بازیسازی پس از شکست پروژههای پرهزینه شوتر آنلاین نظیر Fairgames، با شتابی ۹۴ درصدی به سمت بازیهای داستانی تکنفره باکیفیت و احیای شاهکارهای کلاسیک بازگشته است.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
تایملاین رویدادهای کلیدی امنیت سایبری و پلتفرمهای کنسولی // نوامبر - دسامبر ۲۰۲۶
| تاریخ / مقطع زمانی | رویداد شاخص امنیتی یا گیمینگ | پیامد مهندسی و بازتاب بازار |
|---|---|---|
| ۱۱ نوامبر ۲۰۲۶ | انتشار Patch Tuesday نوامبر مایکروسافت | مهار ۱,۲۵۹ آسیبپذیری و بستن روز صفر اوتلوک (CVE-2026-124194) |
| ۱۱ نوامبر ۲۰۲۶ | گزارش فارنزیک رخنه ۷۴۰K دلاری Railway | اعلام ریفاند ۱۰۰ درصدی توکنها و بازنشانی دسترسی ۱۸۵۲ توکن گیتهاب |
| ۱۰ دسامبر ۲۰۲۶ | خاموشی رسمی اپلیکیشن PS Plus PC | توقف قطعی استریم ابری بازیهای پلیاستیشن روی کامپیوترهای شخصی |
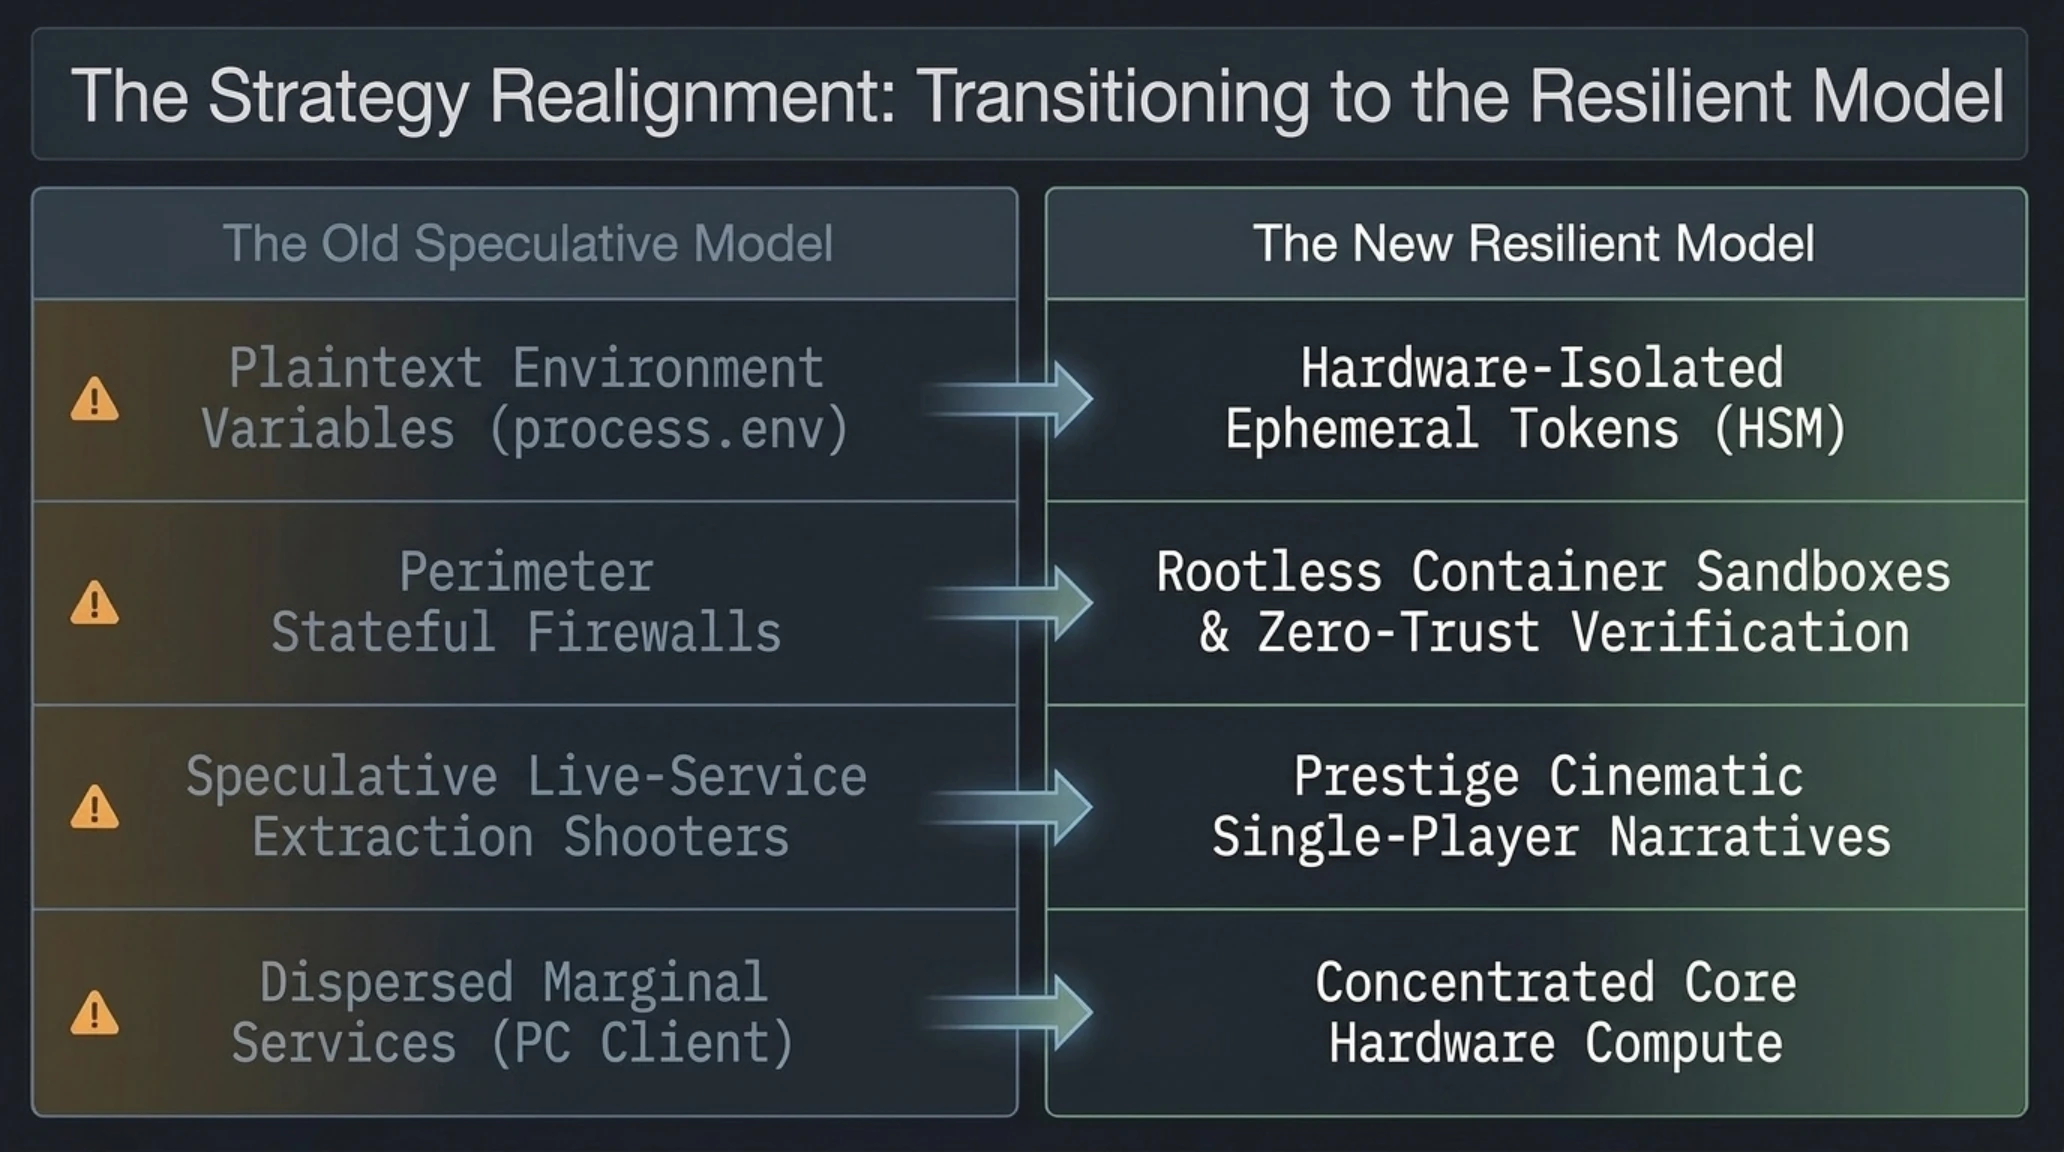
سنتز راهبردی: درسهای امنیتی سرقت توکنهای هوش مصنوعی و مرگ توهم لایو-سرویس
تحولات منتشرشده در شامگاه ۱۲ نوامبر ۲۰۲۶، دو پرده موازی اما کاملاً همراستا از واقعیتهای جهان دیجیتال را به نمایش گذاشتند: در یک سو، آسیبپذیریهای هولناک در شیوه مدیریت اعتبارنامههای ابری و کدهای باستانی سیستمعاملها؛ و در سوی دیگر، تسویهحساب نهایی بازار با توهمات تجاری سبک لایو-سرویس در صنعت بازیسازی. برای سالها، شرکتهای نرمافزاری متغیرهای محیطی ساده (Environment Variables) را به عنوان روشی امن برای استقرار پروژهها در سرورهای ابری میپنداشتند؛ اما نفوذ اخیر به پلتفرم Railway و غارت ۷۴۰ هزار دلاری توکنهای هوش مصنوعی توسط سوارمهای مهاجم ثابت کرد که در عصر ایجنتهای خودمختار، یک کلید API فاقد محدودیت سهمیه (Uncapped Quota) به منزله یک چک سفیدامضا در دست سارقان است.
این رخداد به روشنی نشان میدهد که دوران اتکای کورکورانه به پلتفرمهای ابری شخص ثالث بدون استقرار سامانههای رصد بلادرنگ مصرف توکن به پایان رسیده است. امروزه هکرها دیگر به دنبال قفل کردن سرورها و باجخواهی سنتی با بیتکوین نیستند؛ بلکه مستقیماً از قدرت پردازش ابری قربانیان برای آموزش مدلها، استخراج دادهها و اجرای صدها سوارم ایجنتی موازی سوءاستفاده میکنند. این دگرگونی در هزینههای توکن و بازنگری در مدلهای اشتراکی، پیشتر در بررسی جامع مدلهای اشتراکی و اقتصاد محاسبات ابری هوش مصنوعی از منظر مالی و حاکمیت داده تحلیل شده بود.
در جبهه سرگرمیهای دیجیتال، همزمانی لغو قطعی بازی Fairgames توسط سونی و انفجار فروش ۵.۲ میلیون نسخهای ریمیک The Legend of Zelda روی کنسول سوییچ ۲، درس مدیریتی بسیار بزرگی برای هیئتمدیره ناشران بزرگ به همراه دارد. صنعت بازیسازی پس از سالها سرمایهگذاری بیپروا روی شوترهای تکراری به این درک رسیده است که گیمرها برای خریدهای درونبرنامهای، بتلپسهای ملالآور و فرمولهای کپیشده پولی پرداخت نمیکنند. آنچه بازار را به حرکت درمیآورد و دهها میلیون کنسول را به فروش میرساند، جادوی داستانسرایی اصیل، دنیاسازی عمیق و احترام به وقت و هوش مخاطب است.
ترمینال سایبری و لاگ تلهمتری فارنزیک // ردیابی نشت توکنهای AI و تست RCE گیت
- پاسخگویی فوقالعاده و تعهد بیسابقه پلتفرم ابری Railway برای ریفاند ۱۰۰ درصدی خسارت مالی کاربران.
- استقبال اعجابانگیز و فروش ۵.۲ میلیون نسخهای شاهکار کلاسیک The Legend of Zelda روی نینتندو سوییچ ۲.
- مهار سریع و انتشار پچ اضطراری گیت برای خنثیسازی RCE و حفاظت از خطوط لوله CI/CD در سراسر جهان.
- تصمیم واقعگرایانه سونی در لغو پروژههای لایو-سرویس کمرمق و انتقال استعدادهای هیون به بازیهای داستانی بزرگ.
- تداوم بحران عمیق امنیتی در ویندوز با کشف ۱,۲۵۹ آسیبپذیری و باگ روز صفر در پروتکلهای احراز هویت اوتلوک.
- سهلانگاری در شیوه ذخیرهسازی متغیرهای محیطی در پلتفرمهای ابری و امکان سوءاستفاده سوارمهای ایجنتی.
- خاموشی سرویس استریم کامپیوتر پلیاستیشن پلاس و ناتوانی سونی در ارائه تجربه ابری رقابتی روی سیستمعامل ویندوز.
جمعبندی تحلیلی و فهرست منابع مرجع فنی
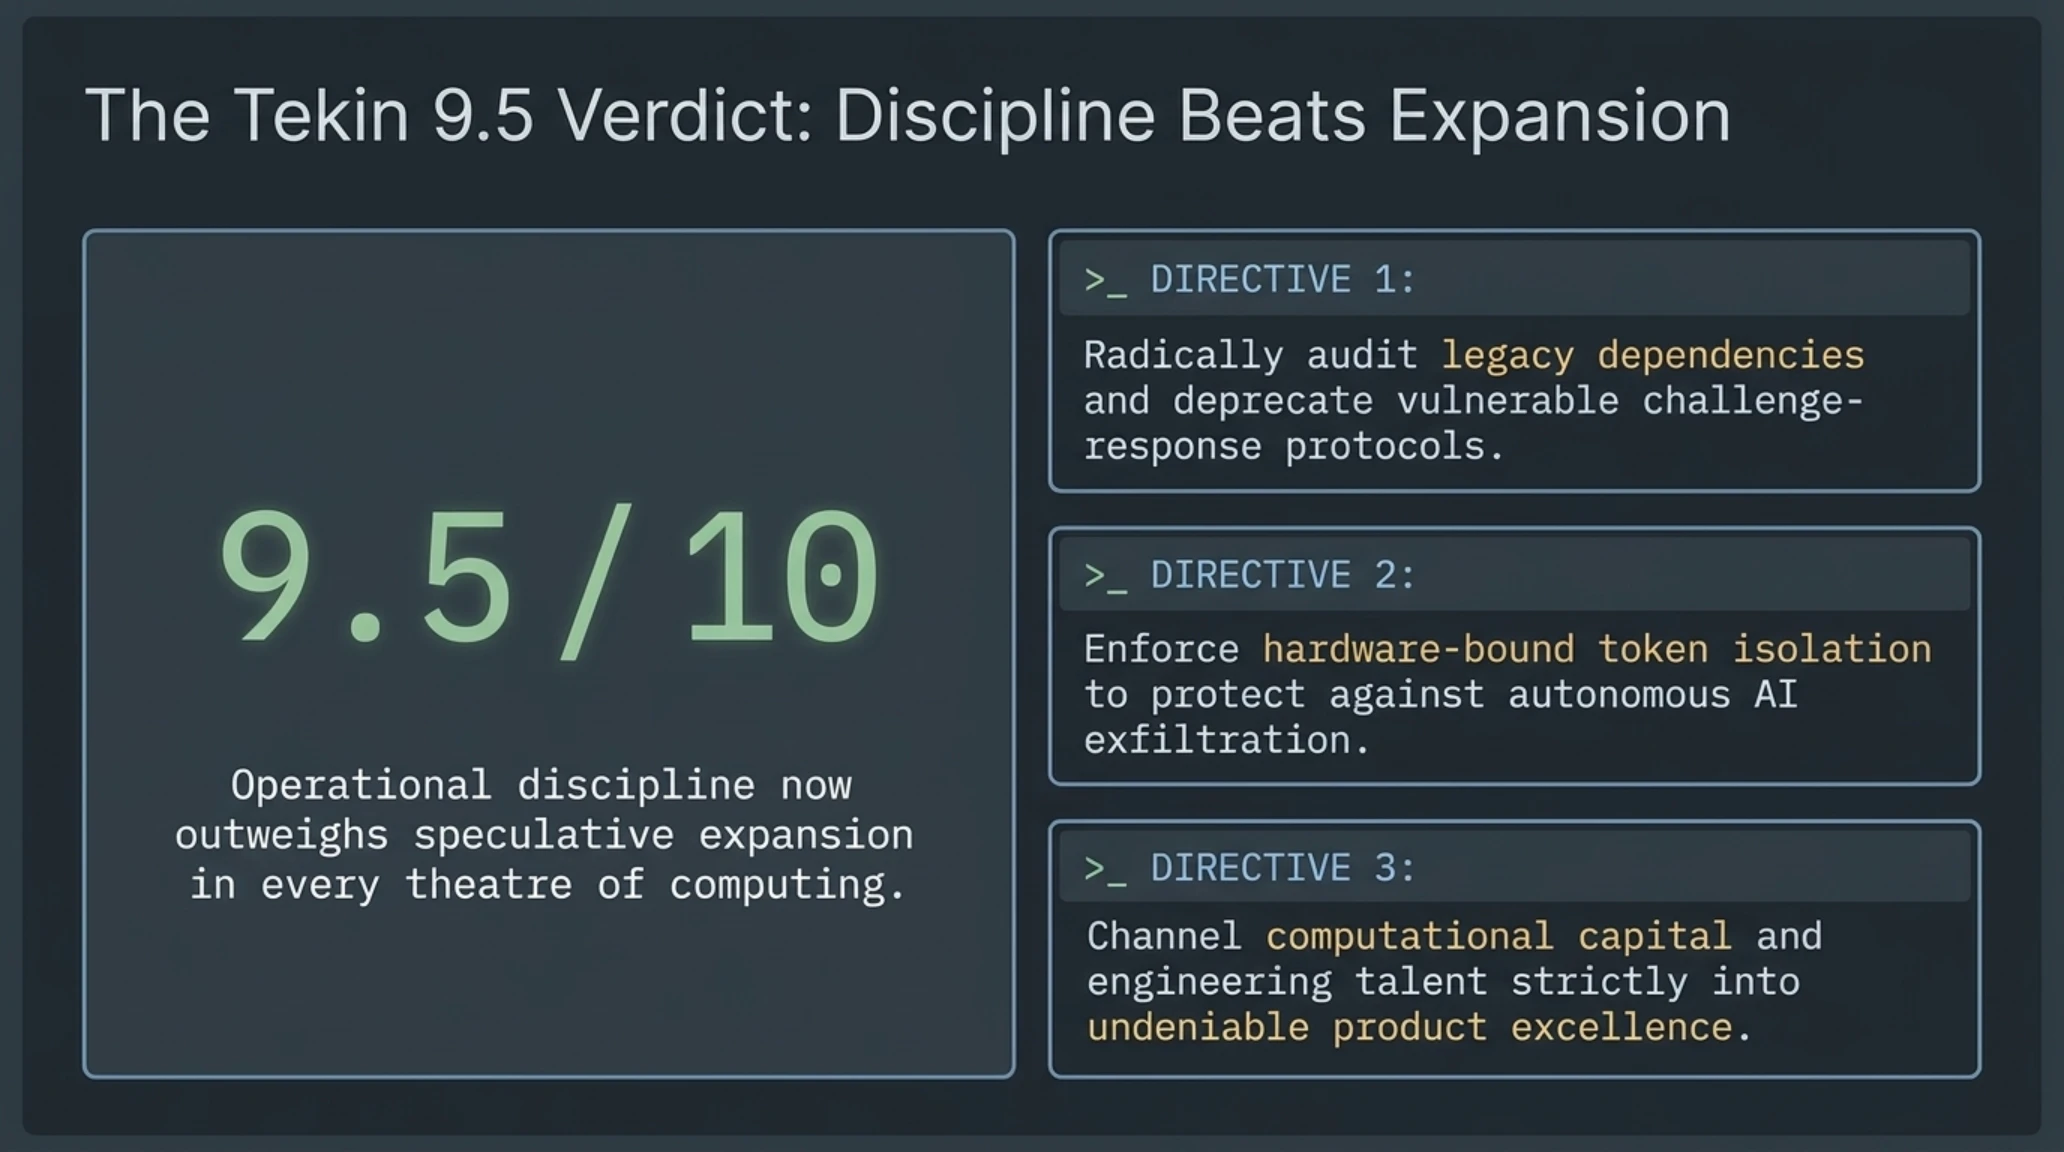
تحولات شامگاهی پنجشنبه ۲۱ آبان ۱۴۰۵ (۱۲ نوامبر ۲۰۲۶) به روشنی اثبات کرد که مرزهای امنیت سایبری و اقتصاد سرگرمی بیش از هر زمان دیگری در هم تنیده شدهاند. از مهار آسیبپذیریهای پیچیده احراز هویت در هسته ویندوز و گیت گرفته تا بازگشت پیروزمندانه ناشران به ساخت بازیهای داستانمحور اصیل، شاخصهای فنی نشان از پایان دوره هیجانات کاذب و آغاز عصر انضباط راهبردی دارند. سازمانها، برنامهنویسان و استودیوهای بازیسازی که این تحولات زیرساختی را به درستی تجزیه و تحلیل کنند، برندگان قطعی چرخه فناوری در سالهای پیشرو خواهند بود.
حکم نهایی تحریریه و فهرست منابع رسمی // شامگاه ۱۲ نوامبر ۲۰۲۶
پایان توهم لایو-سرویس و تولد انضباط زیرساختهای ابری
شامگاه ۱۲ نوامبر ۲۰۲۶ یادآور دو اصل بنیادین است: در بازیسازی، خلاقیت اصیل و ریشههای داستانی عمیق (همچون فروش ۵.۲ میلیونی زلدا) بر شوترهای فرمولی پیروز میشوند؛ و در مهندسی نرمافزار، امنیت کلیدهای ایجنتی ضامن بقای اقتصاد دیجیتال خواهند بود.
- د هکر نیوز (The Hacker News): گزارش فنی مهار ۱,۲۵۹ باگ مایکروسافت، پچ اضطراری گیت و افشای رخنه پلتفرم Railway
- کوتاکو (Kotaku): پوشش اختصاصی لغو شوتر Fairgames استودیوی هیون و تعطیلی اپلیکیشن پیسی پلیاستیشن
- یوروگیمر (Eurogamer): تحلیل رکوردشکنی فروش ۵.۲ میلیون نسخهای ریمیک The Legend of Zelda روی سوییچ ۲
پرسشهای متداول و تحلیلهای فنی شامگاه ۱۲ نوامبر ۲۰۲۶
آسیبپذیری روز صفر مایکروسافت اوتلوک (CVE-2026-124194) دقیقاً چگونه کار میکند؟
این آسیبپذیری با ارسال یک فایل پیام دستکاریشده فعال میشود و بدون نیاز به کلیک، اوتلوک را وادار به برقراری ارتباط با یک سرور خارجی از طریق SMB یا WebDAV میکند و با ارسال هشهای NTLMv2 به مهاجمان اجازه اجرای حملات Pass-the-Hash را میدهد.
مهاجمان سایبری در حمله به پلتفرم ابری Railway چه اطلاعاتی را سرقت کردند؟
هکرها متغیرهای محیطی بیش از ۱۰۰ هزار ورکاسپیس را رمزگشایی کردند تا کلیدهای API سرویسهای OpenAI و Anthropic را استخراج نمایند و با این کلیدها حدود ۷۴۰ هزار دلار هزینه مصرف غیرمجاز روی دوش کاربران گذاشتند.
چرا شرکت سونی پروژه شوتر چندنفره Fairgames را لغو کرد؟
بر اساس نتایج تست بازی فنی گسترده با حضور بیش از ۱۰ هزار گیمر، شاخصهای ماندگاری به ارقام فاجعهبار زیر ۱۲ درصد سقوط کرده بود. سونی ترجیح داد پیش از صرف هزینههای کلان بازاریابی، این پروژه را متوقف کرده و استعدادهای استودیو را به پروژههای داستانی منتقل کند.
ریمیک The Legend of Zelda: Ocarina of Time چه ارتقاهای فنی روی سوییچ ۲ ارائه میدهد؟
این ریمیک با حفظ کامل ساختار روایی و موسیقی اورجینال، بر بستر یک موتور گرافیکی نوساز اجرا شده و نرخ ۶۰ فریم پایدار را به همراه خروجی وضوح 4K در حالت اتصال به تلویزیون از طریق هوش مصنوعی DLSS ارائه میدهد.
باگ بحرانی گیت (CVE-2026-111760) چگونه سرورهای CI/CD را به خطر میاندازد؟
این رخنه ناشی از خطای کوتاهسازی عدد صحیح در پردازش مسیرهاست که در زمان اجرای دستور کلون بازگشتی، پوشه .git را با یک لینک نمادین به اسکریپتهای مخرب post-checkout تعویض میکند و کدهای هکر را اجرا مینماید.
دلیل تعطیلی اپلیکیشن استریم کامپیوتر PlayStation Plus چیست؟
کمتر از ۰.۴ درصد مشترکین Premium از این نرمافزار استفاده میکردند. عدم پشتیبانی از بازیهای PS5، وضوح پایین 1080p، و تمایل کاربران پیسی به خرید پورتهای بومی روی استیم، این کلاینت را به حاشیه راند و سونی منابع ابری آن را به کنسولهای PS5 اختصاص داد.
گالری تصاویر تکمیلی: تکین نایت ۱۲ نوامبر: مهار ۱,۲۵۹ باگ مایکروسافت و رکورد زلدا