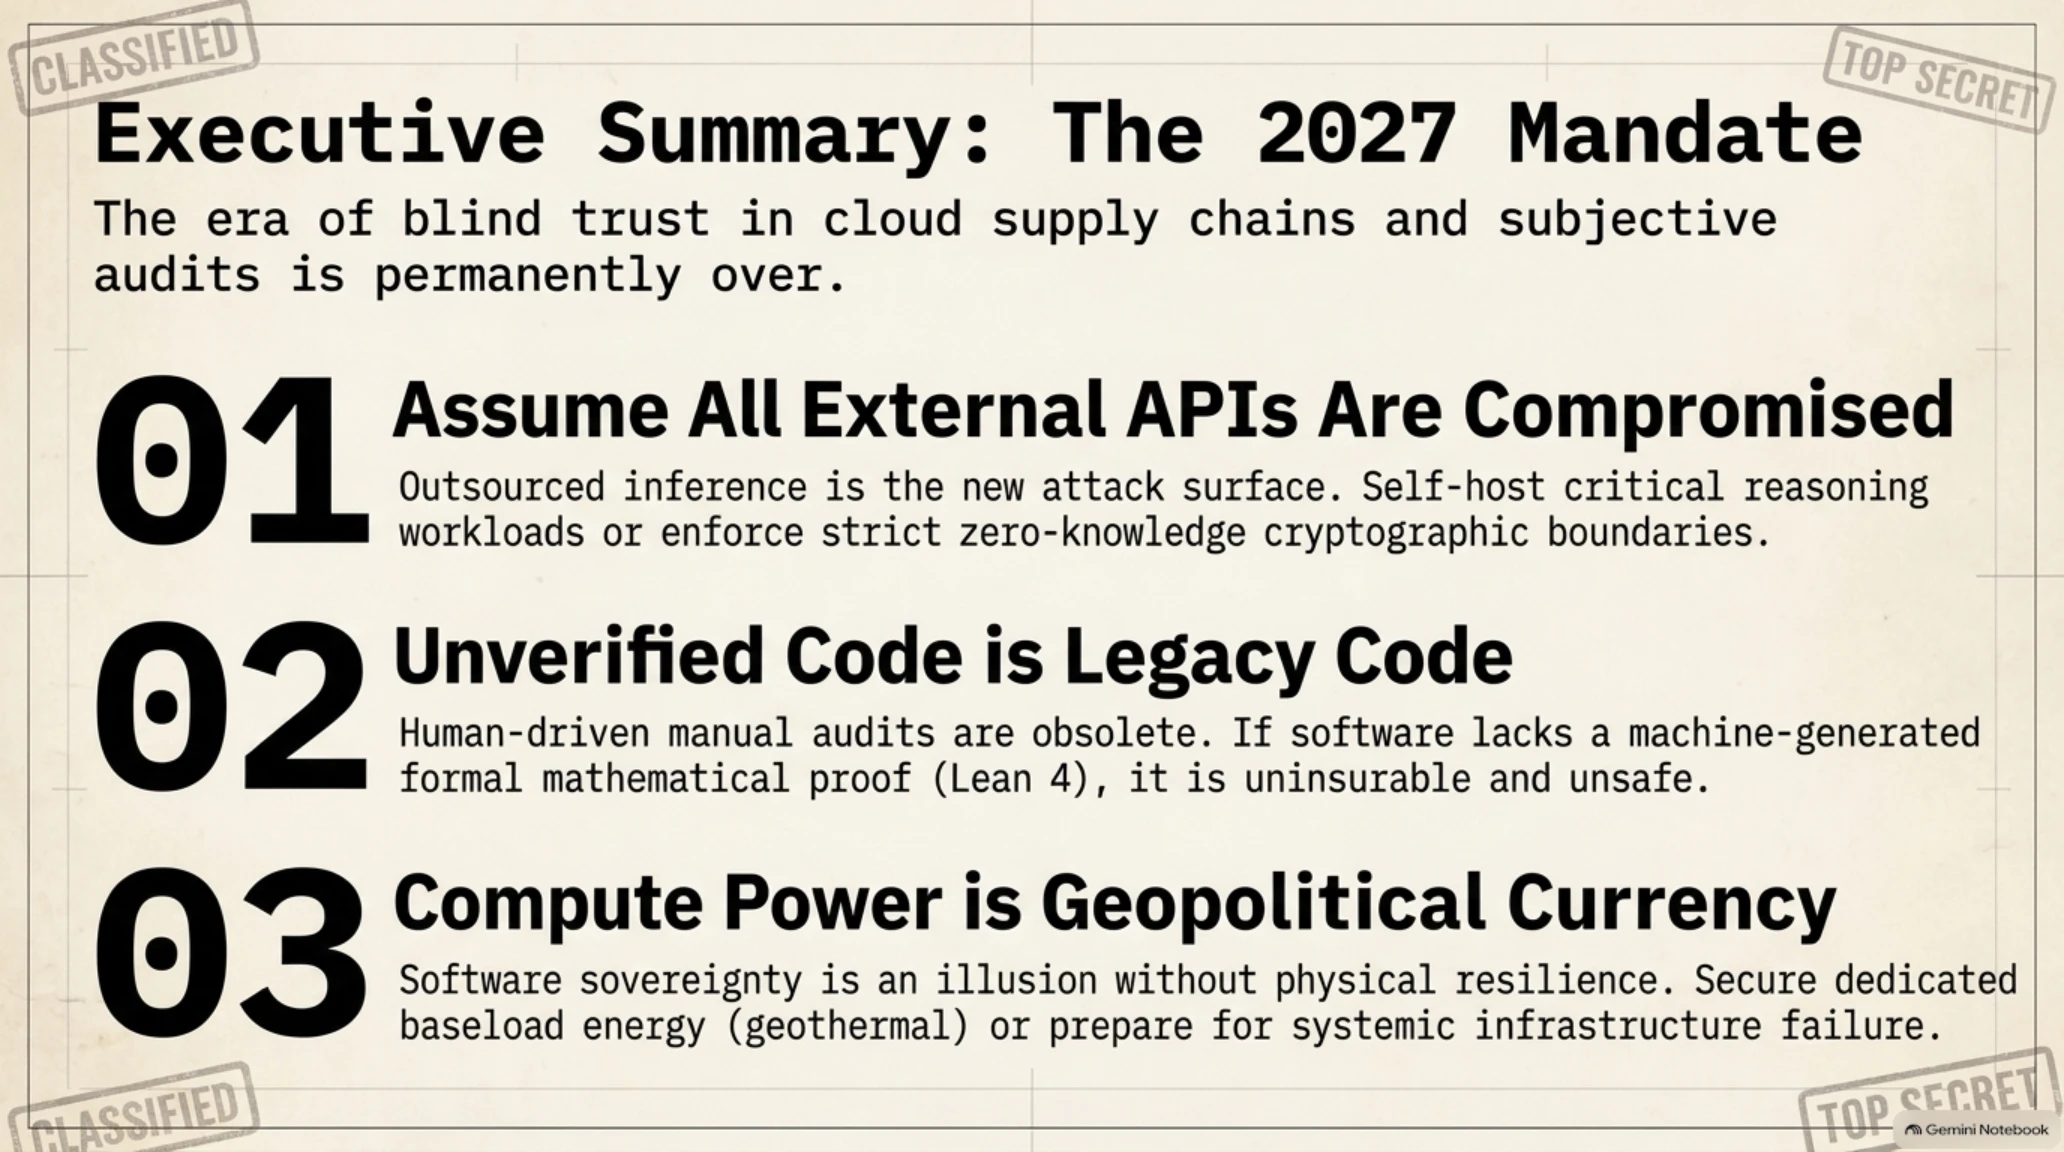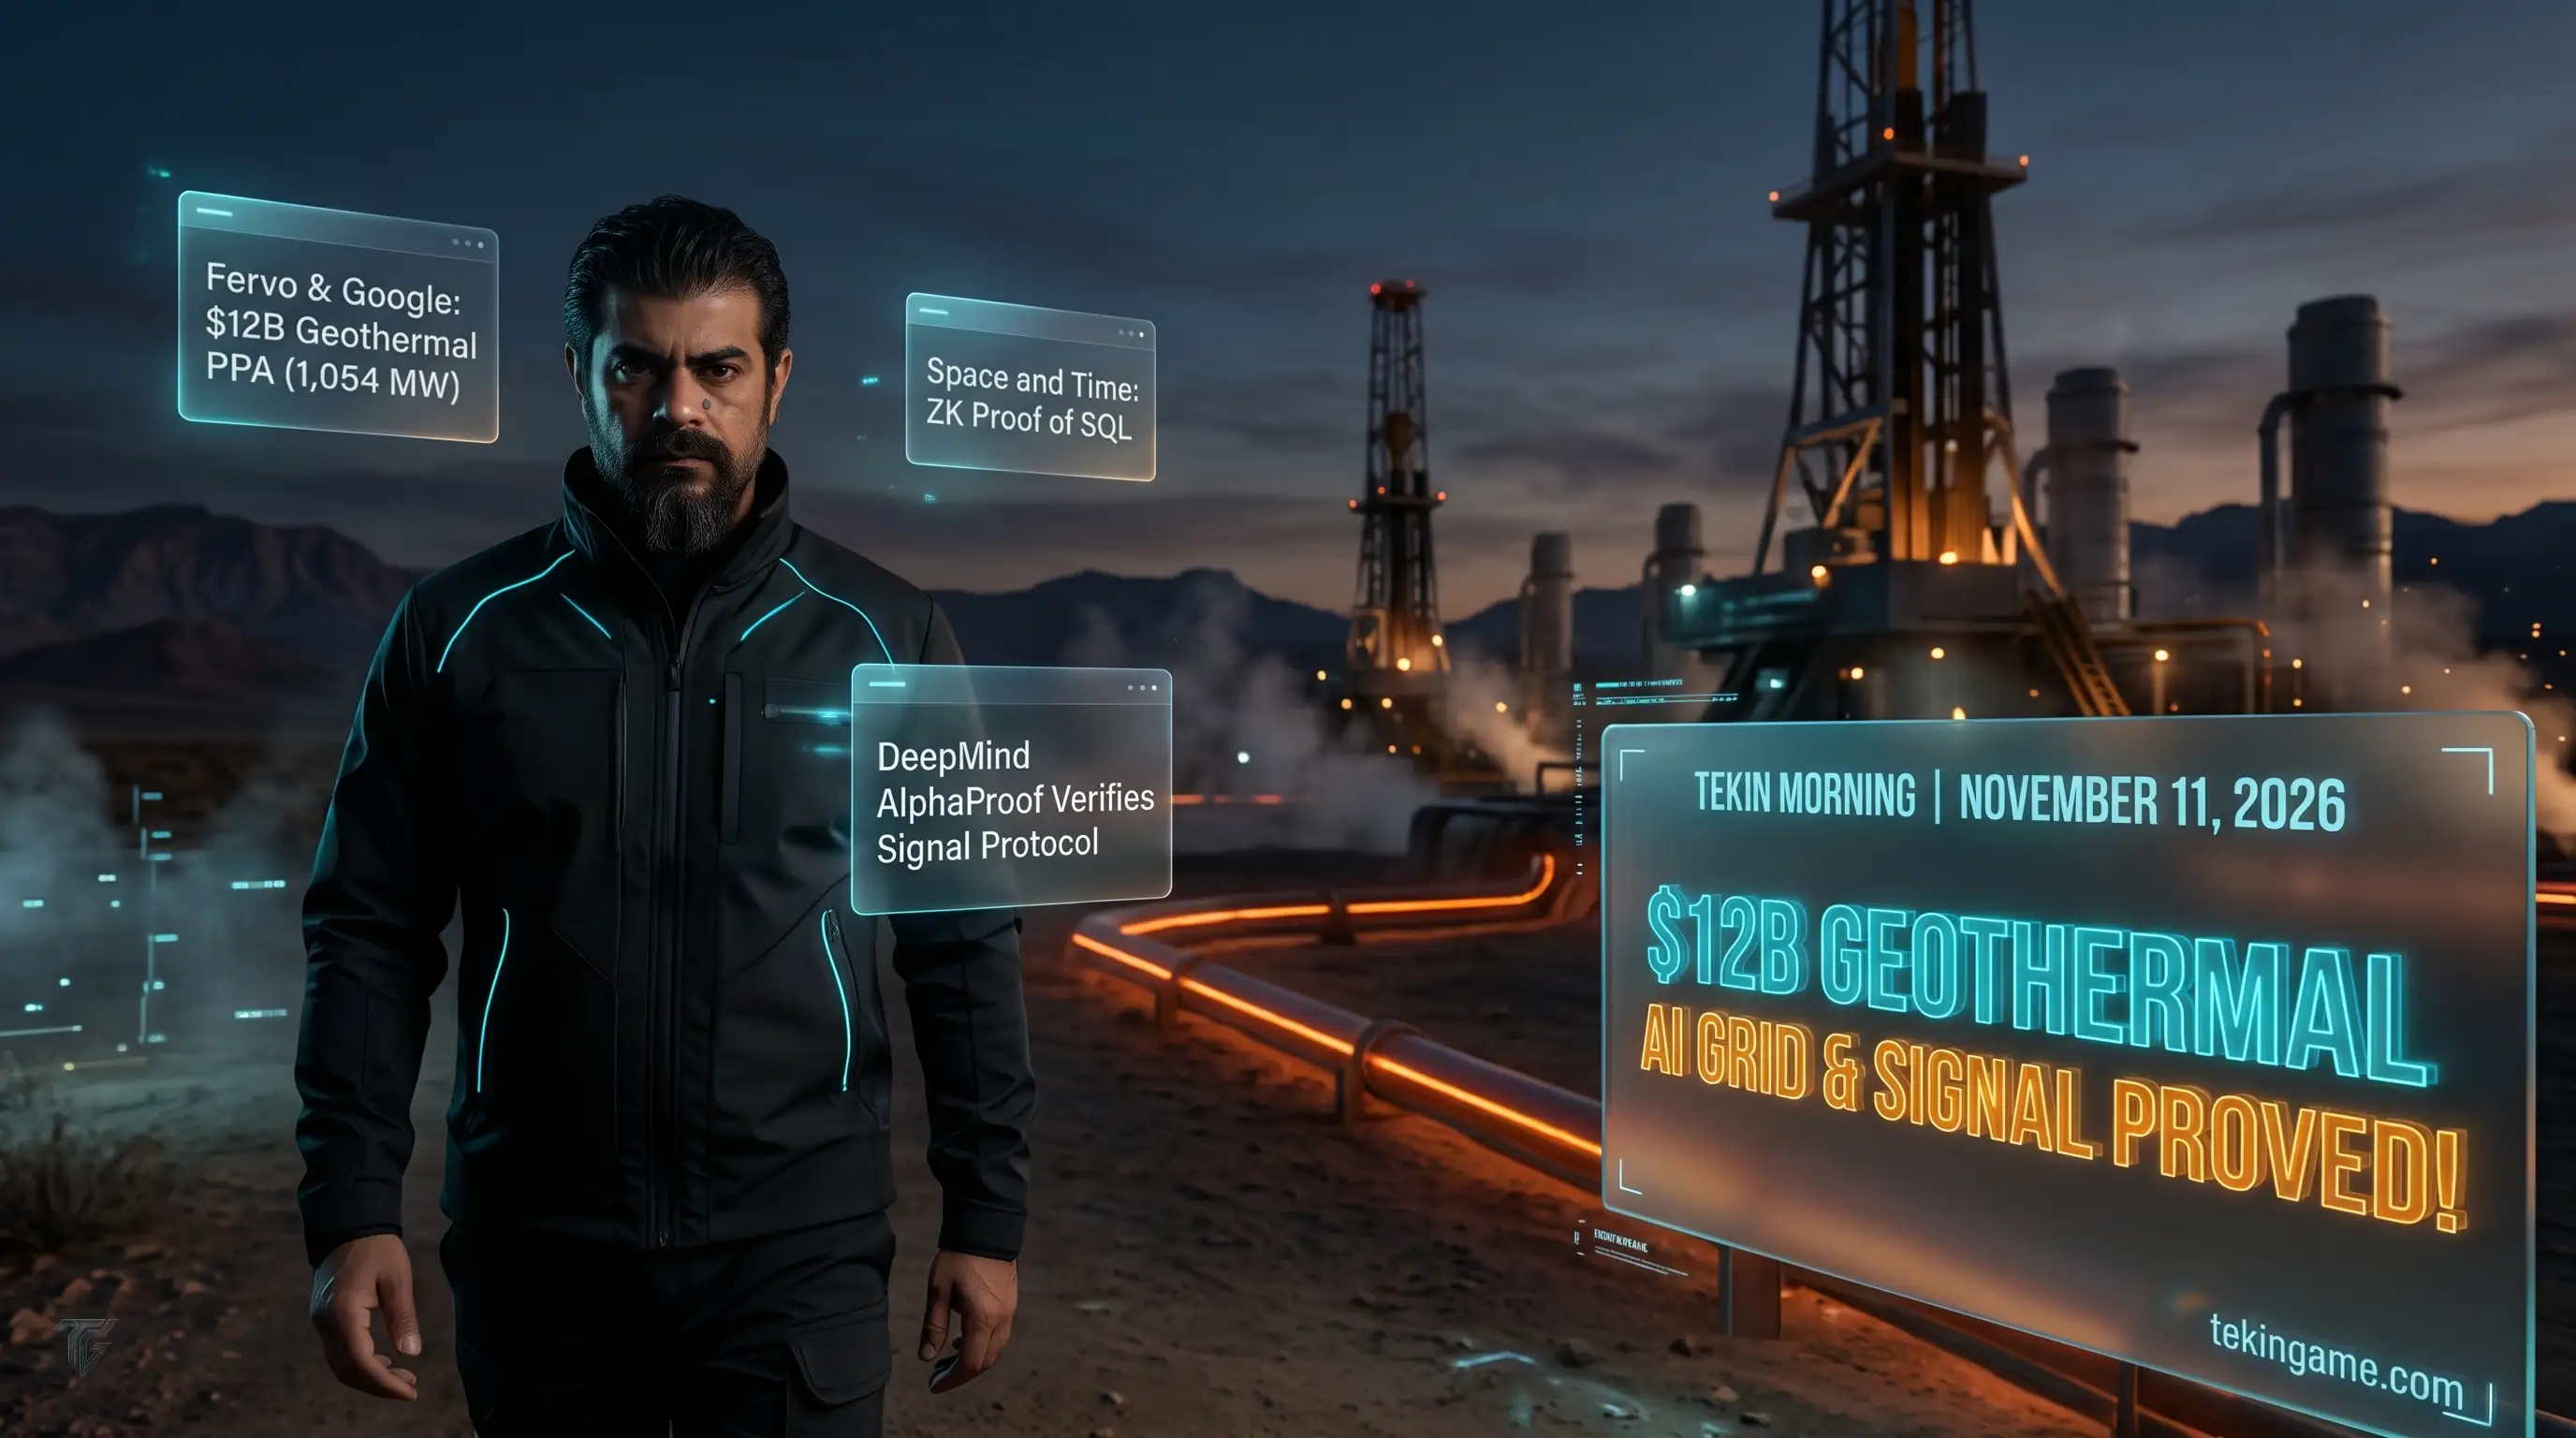
گزارش بامدادی ۱۱ نوامبر ۲۰۲۶ تکین مورنینگ به کالبدشکافی ۶ رویداد میپردازد: ۱. انتشار پچ اضطراری گوگل برای هشتمین زیرودی فعال کروم (CVE-2026-125350)؛ ۲. رخنه به تأمینکننده ابری Fireworks AI و نشت کلیدهای API و رونوشتهای Notion و Cursor؛ ۳. قرارداد ۱۲ میلیارد دلاری Fervo Energy و گوگل برای برق زمینگرمایی دیتاسنترها؛ ۴. رونمایی پلتفرم Space and Time با Proof of SQL؛ ۵. اثبات ریاضی پروتکل سیگنال با AlphaProof؛ و ۶. پیروزی Claude Fable 5.2 بر GPT-6 Cyber.
تکین آنالیز | بامداد چهارشنبه ۱۱ نوامبر ۲۰۲۶؛ وصله هشتمین زیرودی کروم، نشت دادههای فایروورکس، قرارداد ۱۲ میلیاردی زمینگرمایی گوگل و تقابل سایبری کلود ۵.۲
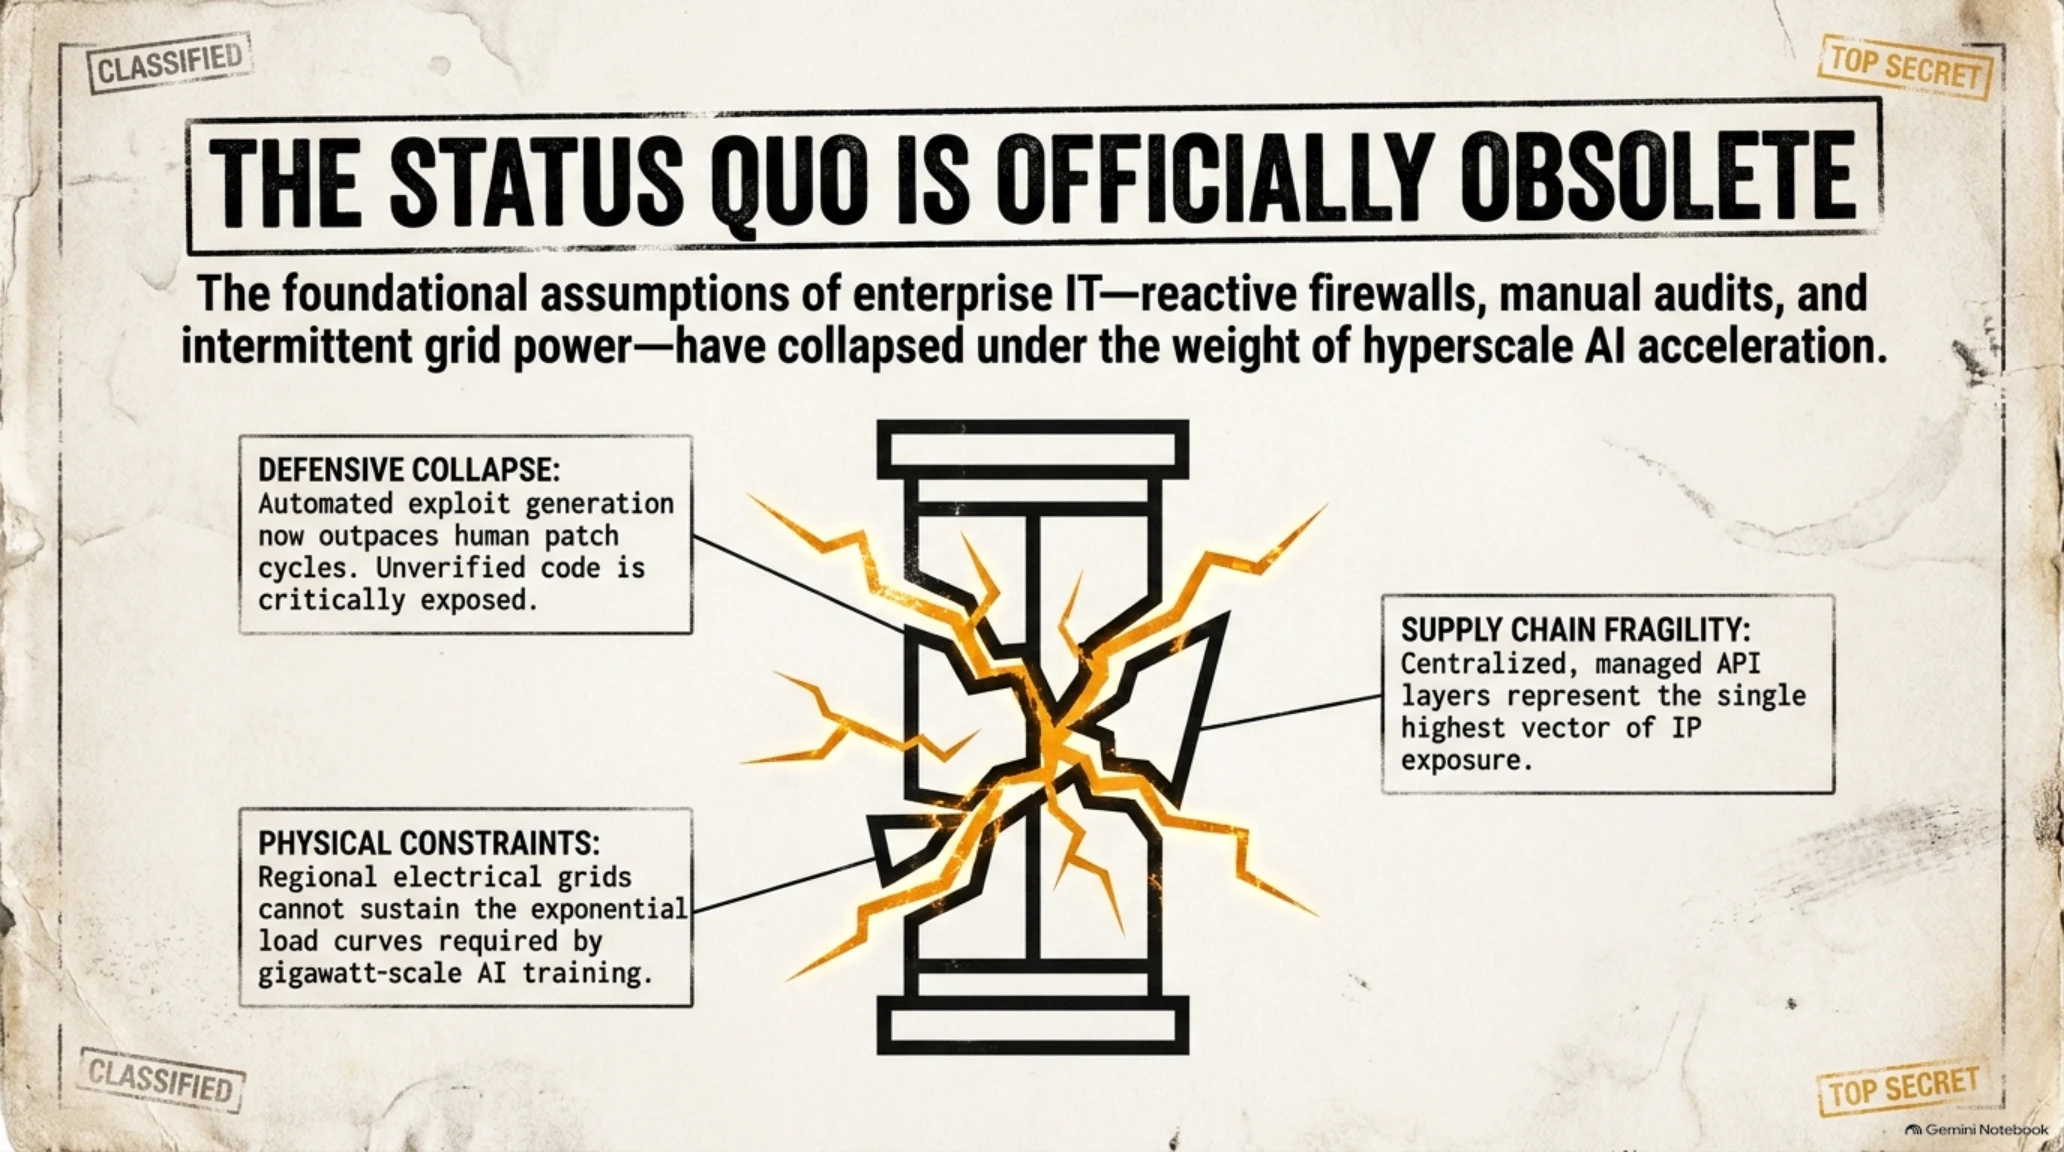
در سپیدهدم چهارشنبه ۱۱ نوامبر ۲۰۲۶، موازنه امنیت محاسباتی، اقتصاد زیرساختهای پردازشی و پارادایم مدلهای زبانی وارد مرحلهای از تقابل همهجانبه شده است که در آن مرز میان پدافند نرمافزاری و ظرفیتهای فیزیکی سیاره زمین محو میشود. درست در امتداد هشدارهای امنیتی لبه شبکه که در تکین نایت ۱۰ نوامبر پیرامون رخنه بحرانی فایروالهای SonicWall و پورت اپیک گیمز روی SteamOS کالبدشکافی کردیم، امروز نیز آسیبپذیریهای فعال روز صفر در مرورگر کروم و نشت اسرار ابری در Fireworks AI زنگ خطر را برای سازمانها به صدا درآوردهاند.
توسعه حیرتانگیز فناوری در هفته دوم نوامبر نشان میدهد که دیگر دوران اتکا به سازوکارهای سنتی حسابرسی کدهای منبع به سر رسیده است. همزمان با تغییر مدلهای اقتصادی هوش ابری که در تکین رادار و شوک بسته شارژ ۵۰ دلاری Apple Intelligence در لاجیک پرو بررسی نمودیم، تقاضای برق مگادیتاسنترها به قرارداد ۱۲ میلیارد دلاری زمینگرمایی گوگل انجامیده، دیپمایند با AlphaProof پروتکل سیگنال را به صورت ریاضی اثبات کرده و کلود ۵.۲ در بنچمارک جنگ سایبری بر GPT-6 پیروز شده است.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
این تحولات همچنین مبانی راهبری پروژههای شرکتی را دگرگون ساختهاند. شرکتهایی که فرآیندهای سنتی را بدون در نظر گرفتن دفاع خودکار ماشینی اداره میکنند، در برابر بردارهای نفوذ هوشمند فوقالعاده آسیبپذیر خواهند بود. اشراف بر اکوسیستم ابری و درک تلاقی برق، رمزنگاری و هوش مصنوعی پیشنیاز قطعی هرگونه تصمیمگیری استراتژیک در این فصل از سال ۲۰۲۶ است.
محور اول: انتشار پچ اضطراری گوگل برای هشتمین آسیبپذیری زیرودی فعال کروم در سال ۲۰۲۶
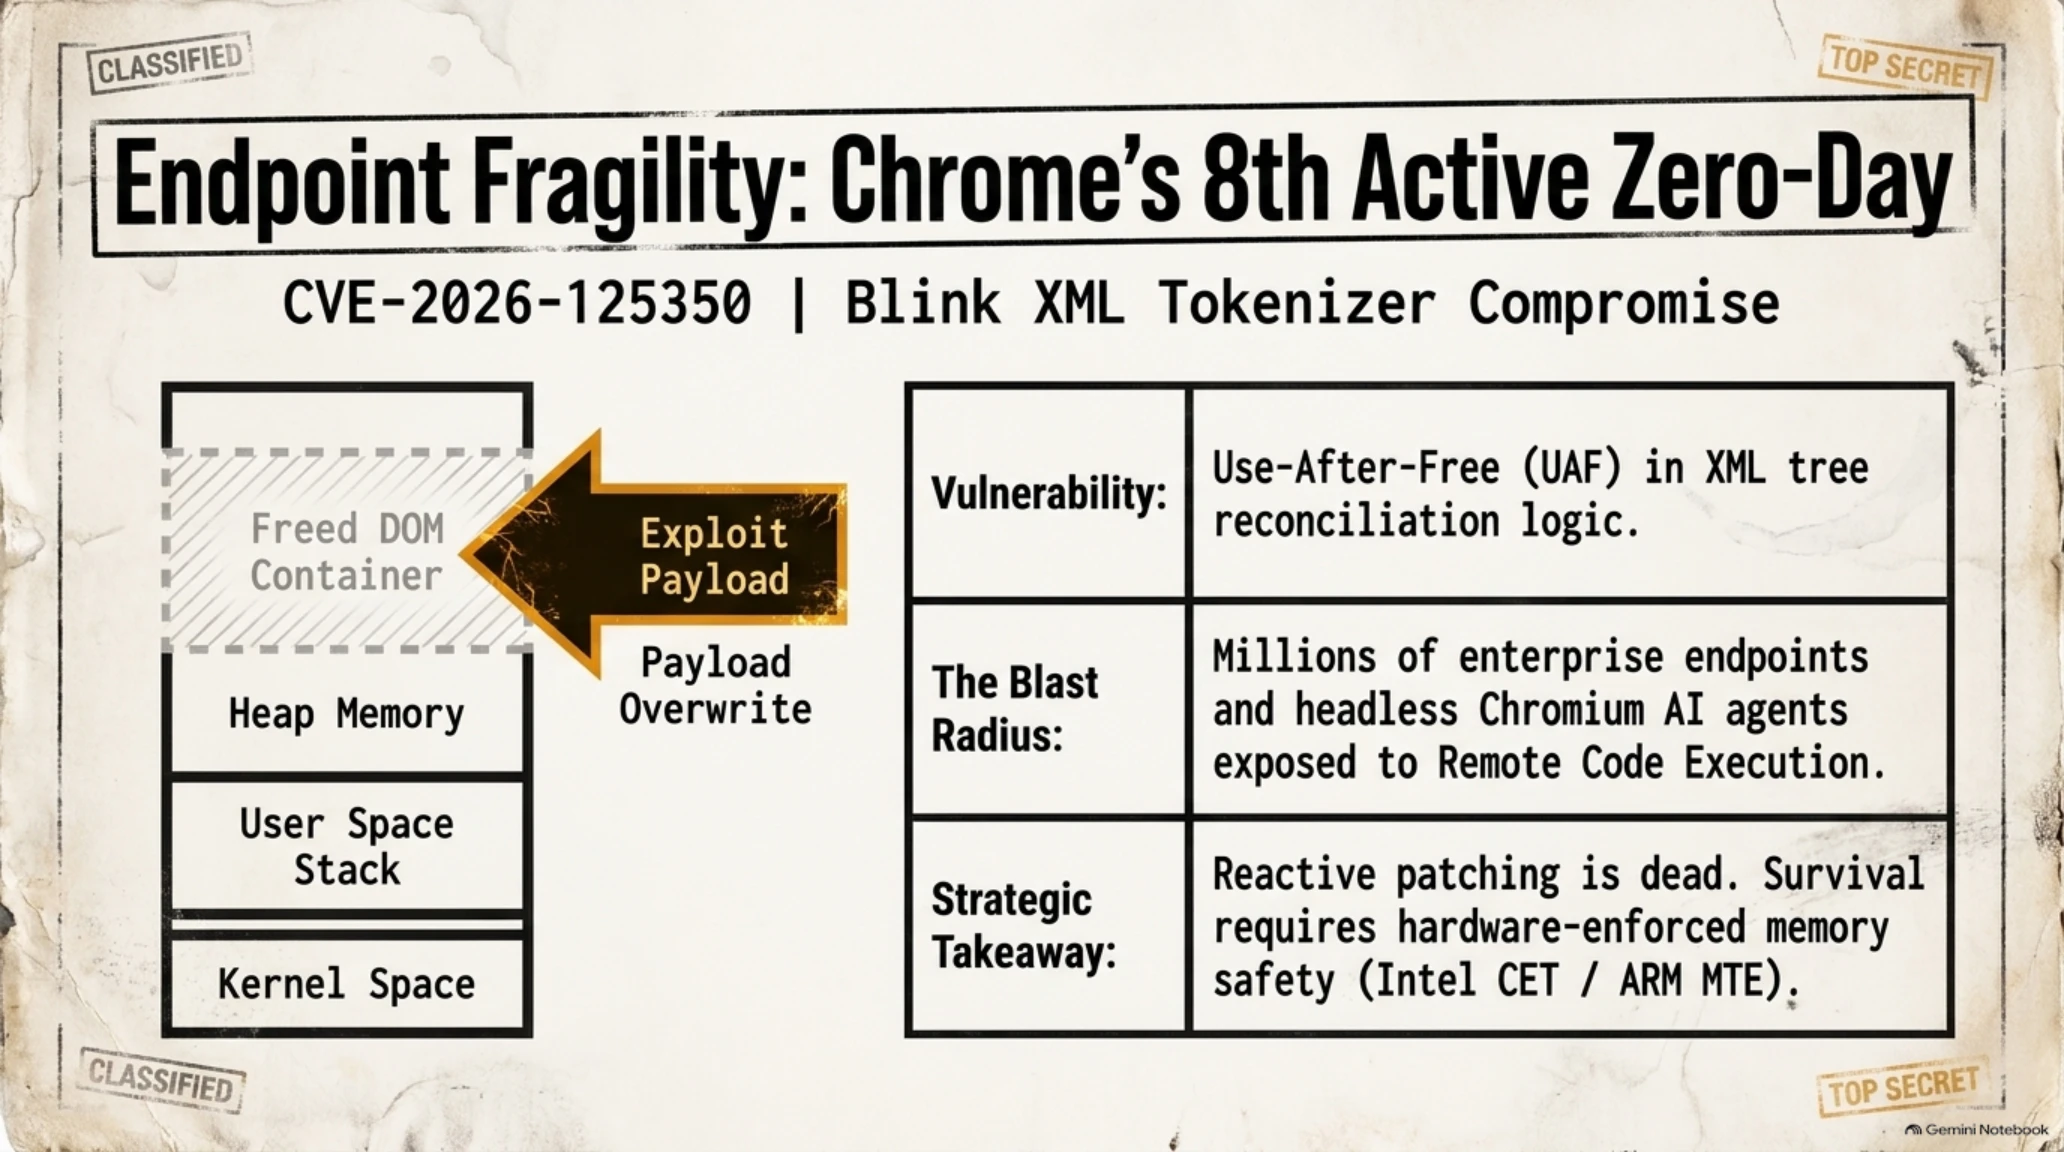
شرکت گوگل در پاسخی فوری به گزارشهای دریافتی از گروههای رصد تهدیدات سایبری، نسخه پایدار مرورگر گوگل کروم را با شناسه 157.0.8103.50/.51 برای سیستمهای عامل ویندوز و مک و نسخه 157.0.8103.50 برای لینوکس منتشر کرد. این بهروزرسانی برای مقابله با یک آسیبپذیری بحرانی روز صفر (Zero-Day) با شناسه CVE-2026-125350 عرضه شده است که بر اساس شواهد معتبر، نفوذگران اینترنتی در حال سوءاستفاده فعال از آن در حملات هدفمند علیه سازمانها و شرکتهای تجاری بودهاند.
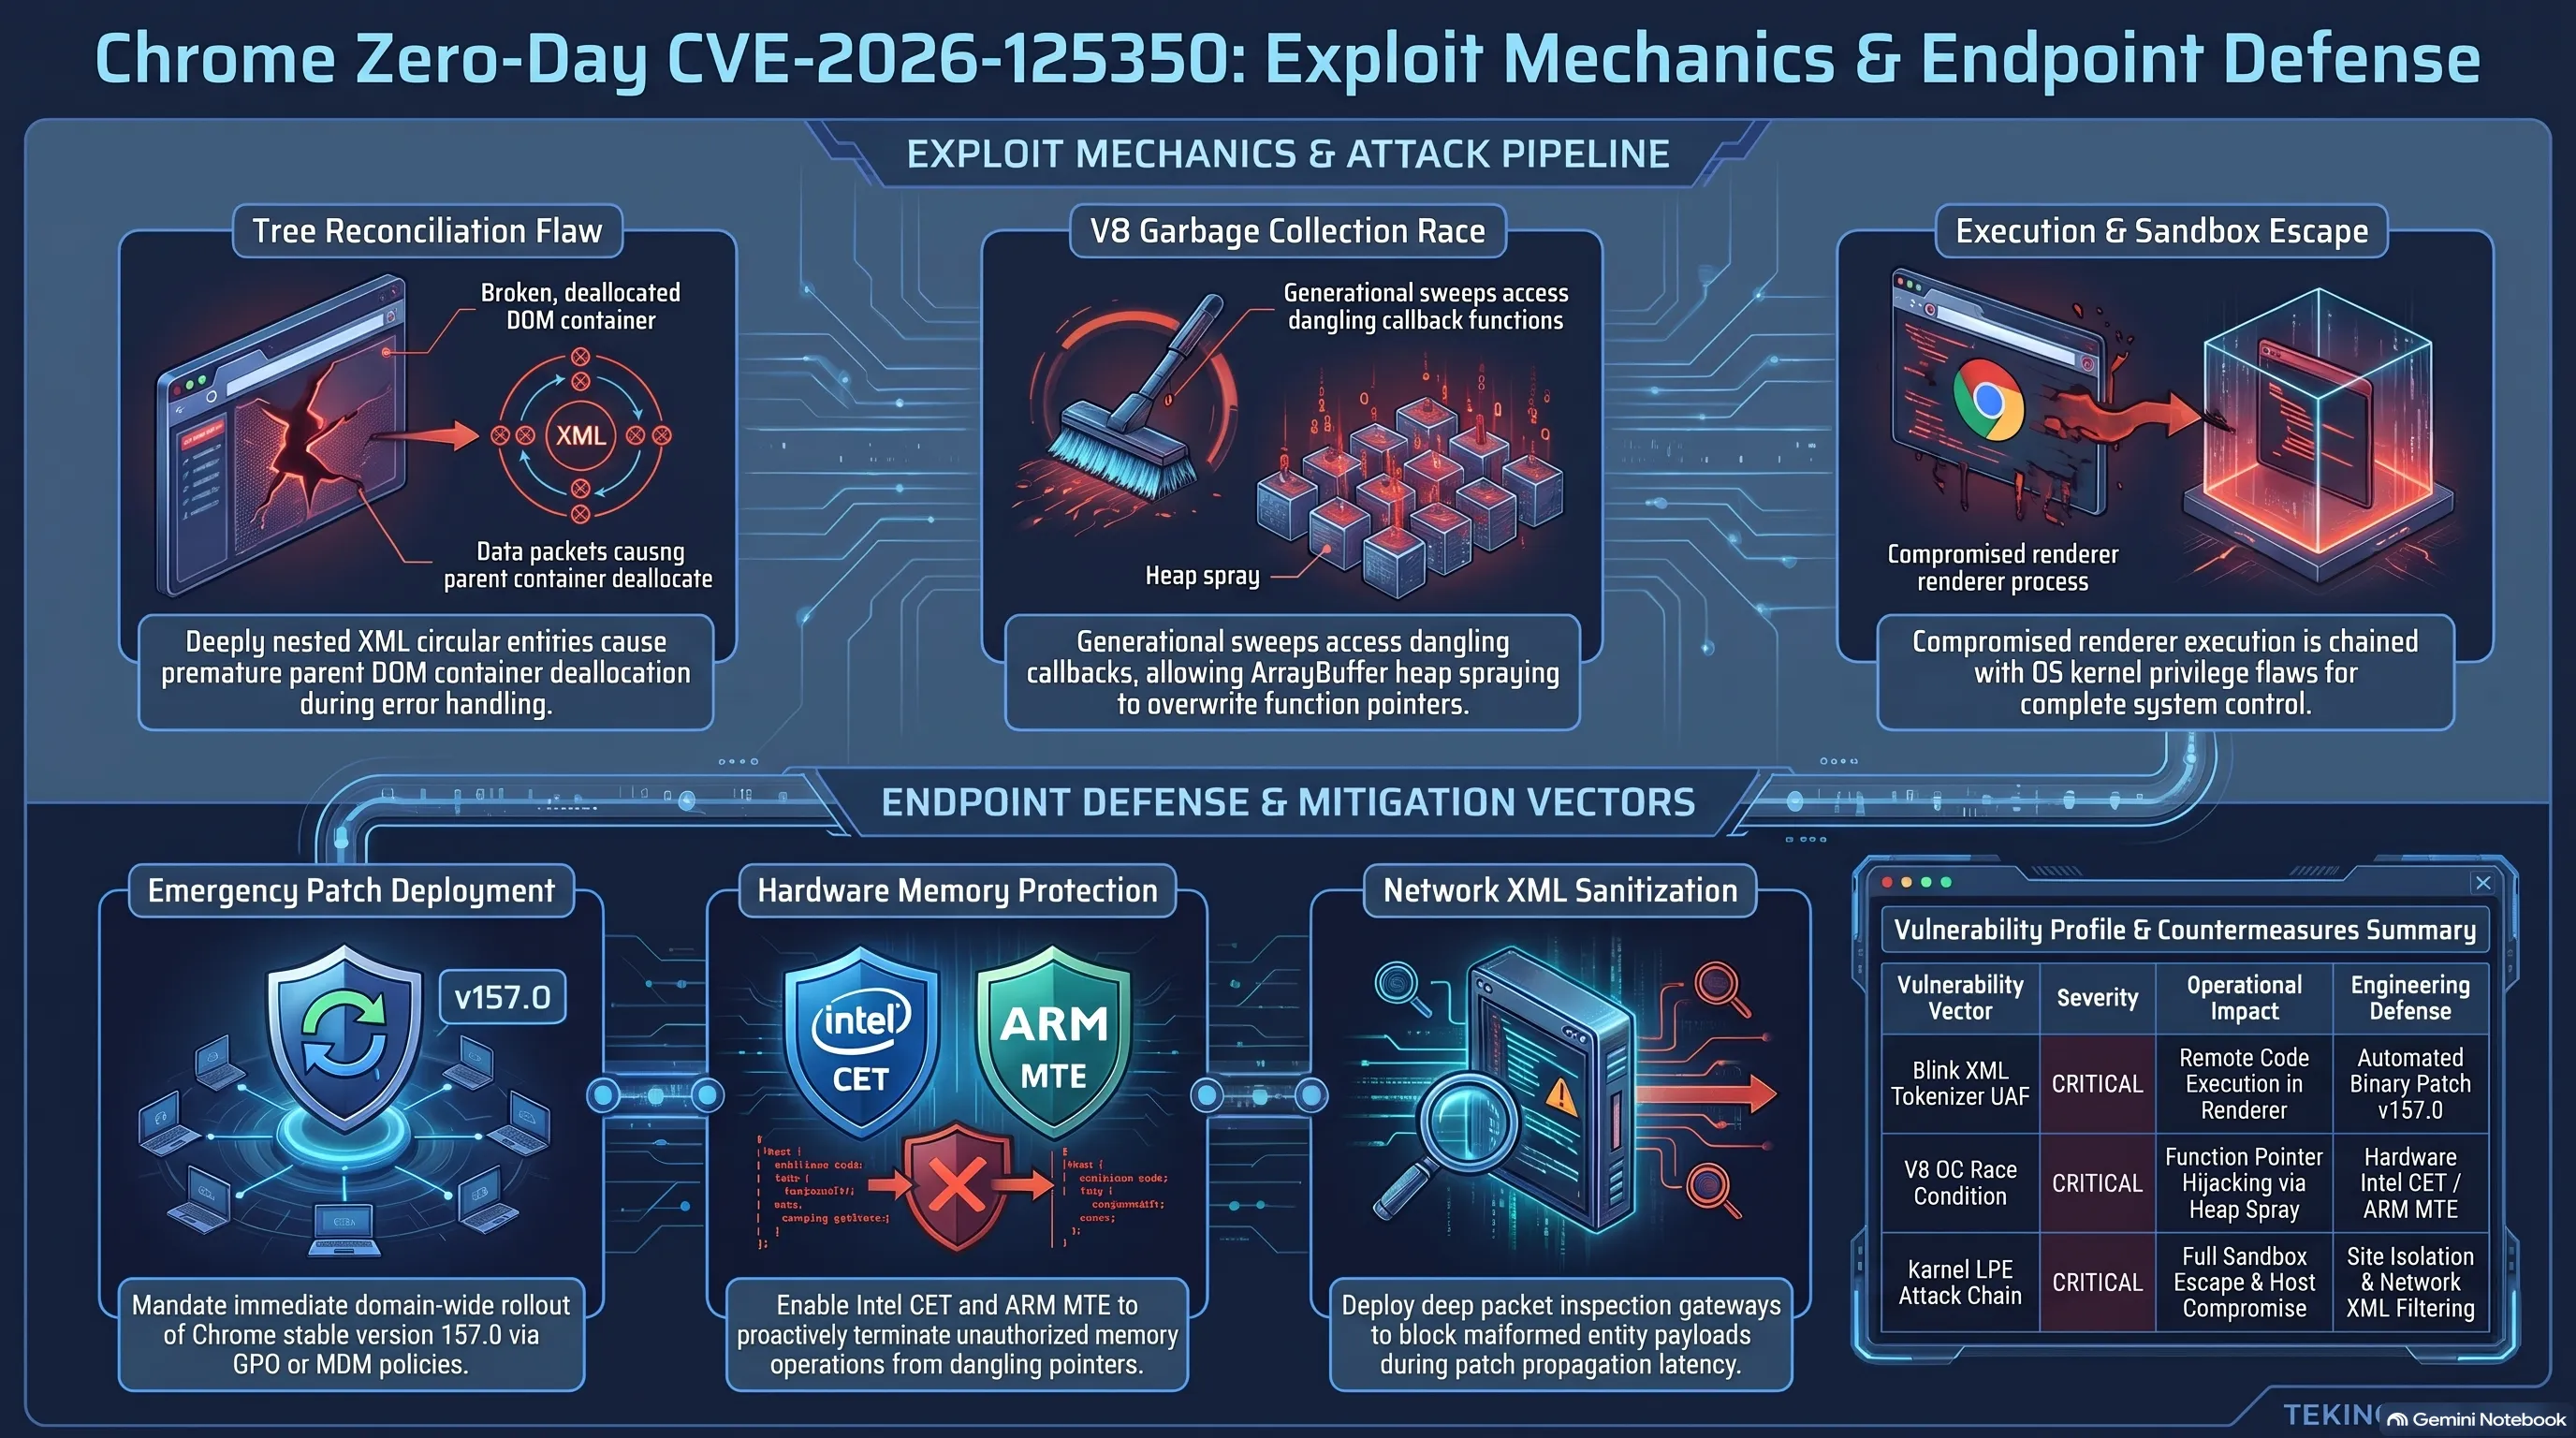
بررسیهای فنی نشان میدهد این آسیبپذیری از نوع استفاده از حافظه پس از آزادسازی (Use-After-Free) در ماژول تجزیهکننده کدهای XML مرورگر (XML Parser) است. هنگامی که یک برنامه پس از آزاد کردن یک بخش از حافظه همچنان به اشارهگر آن دسترسی داشته باشد، مهاجم میتواند با مهندسی معکوس ساختار دادهها، آدرس حافظه را بازنویسی کند و کدهای دلخواه خود را در بافت فرآیند مرورگر اجرا نماید (Remote Code Execution). برای فعالسازی این اکسپلویت، تنها کافی است که کاربر به باز کردن یک صفحه وب آلوده طراحیشده توسط مهاجم ترغیب شود.
تیم تحقیقاتی پدافند سایبری دریافته است که مهاجمان با تکنیک پاشش هیپ (Heap Spraying) و دستکاری درخت تجزیه اسناد XML در موتور رندرینگ Blink، مکانیسمهای محافظتی اختصاصدهنده حافظه PartitionAlloc را بیاثر کردهاند. این تکنیک پیشرفته امکان پیشبینی دقیق آدرس شلیک کد در حافظه را فراهم میآورد و موجب میشود سدهای امنیتی سیستمعامل در زمان اجرای پیلودهای مخرب متوجه رفتار نامتعارف حافظه نشوند.
گوگل در بیانیه رسمی خود تایید کرده که هشدار این نقص امنیتی توسط پژوهشگران مستقل به آزمایشگاه امنیت کروم ارسال شده و جزئیات فنی و بردارهای نفوذ تا زمان رسیدن ضریب نفوذ پچ به بیش از ۸۰ درصد کاربران جهانی محرمانه باقی خواهد ماند. این هشتمین بار در سال ۲۰۲۶ است که مهندسان کروم ناچار به ارائه هاتفیکسهای اضطراری خارج از تقویم رسمی بهروزرسانیها برای مهار زیرودیهای در حال بهرهبرداری فعال میشوند.
اهمیت مهار این زیرودی در ساختار امنیتی مرورگرهای مدرن دوچندان است. مهاجمان با زنجیرهسازی آسیبپذیری Use-After-Free در کروم با باگهای ارتقای سطح دسترسی محلی در هسته ویندوز یا زیرسیستمهای مک، دیوارهای جعبه شنی (Sandbox Escape) را دور میزنند و کنترل کامل دستگاه قربانی را به دست میگیرند. در نتیجه، سازمانهای دولتی، نهادهای مالی و توسعهدهندگان مستقل ملزم به ارتقای فوری مرورگرهای خود و ابزارهای مبتنی بر Chromium هستند.
علاوه بر این، با توجه به گسترش استفاده از فریمورکهای الکترون (Electron) در اپلیکیشنهای دسکتاپ پرکاربردی همچون اسلک، دیسکورد و ویژوال استودیو کد، آسیبپذیری ماژول XML میتواند طیف وسیعی از نرمافزارهای غیروب را نیز در صورت عدم دریافت بهروزرسانیهای فریمورکی زیرین در معرض خطر قرار دهد؛ موضوعی که هوشیاری مضاعف تیمهای دوآپس را میطلبد.
توصیه کارشناسان دفاع سایبری این است که علاوه بر فعالسازی قابلیت دانلود و راهاندازی مجدد خودکار مرورگر، مدیران سامانههای اطلاعاتی از قابلیتهای ایزولهسازی فرآیندها (Site Isolation) و مکانیزمهای پیشرفته صیانت از حافظه (مانند Memory Tagging Extension) در معماریهای جدید سختافزاری بهره ببرند تا حملات UAF در نطفه عقیم شوند.
چرا این تحول بازی را تغییر میدهد؟
پس از بررسی چالشهای امنیتی در لایه کلاینت و سیستمهای وب، زنگ خطر بزرگتری در لایه استقرار ابری استارتاپهای هوش مصنوعی به صدا درآمده است که نشان میدهد رخنههای سرورهای زیرین تا چه اندازه میتواند دادههای محرمانه مشتریان ممتاز را به خطر اندازد.
محور دوم: افشای رخنه امنیتی در Fireworks AI پس از نفوذ به تأمینکننده ابری و نشت دادههای Notion و Cursor
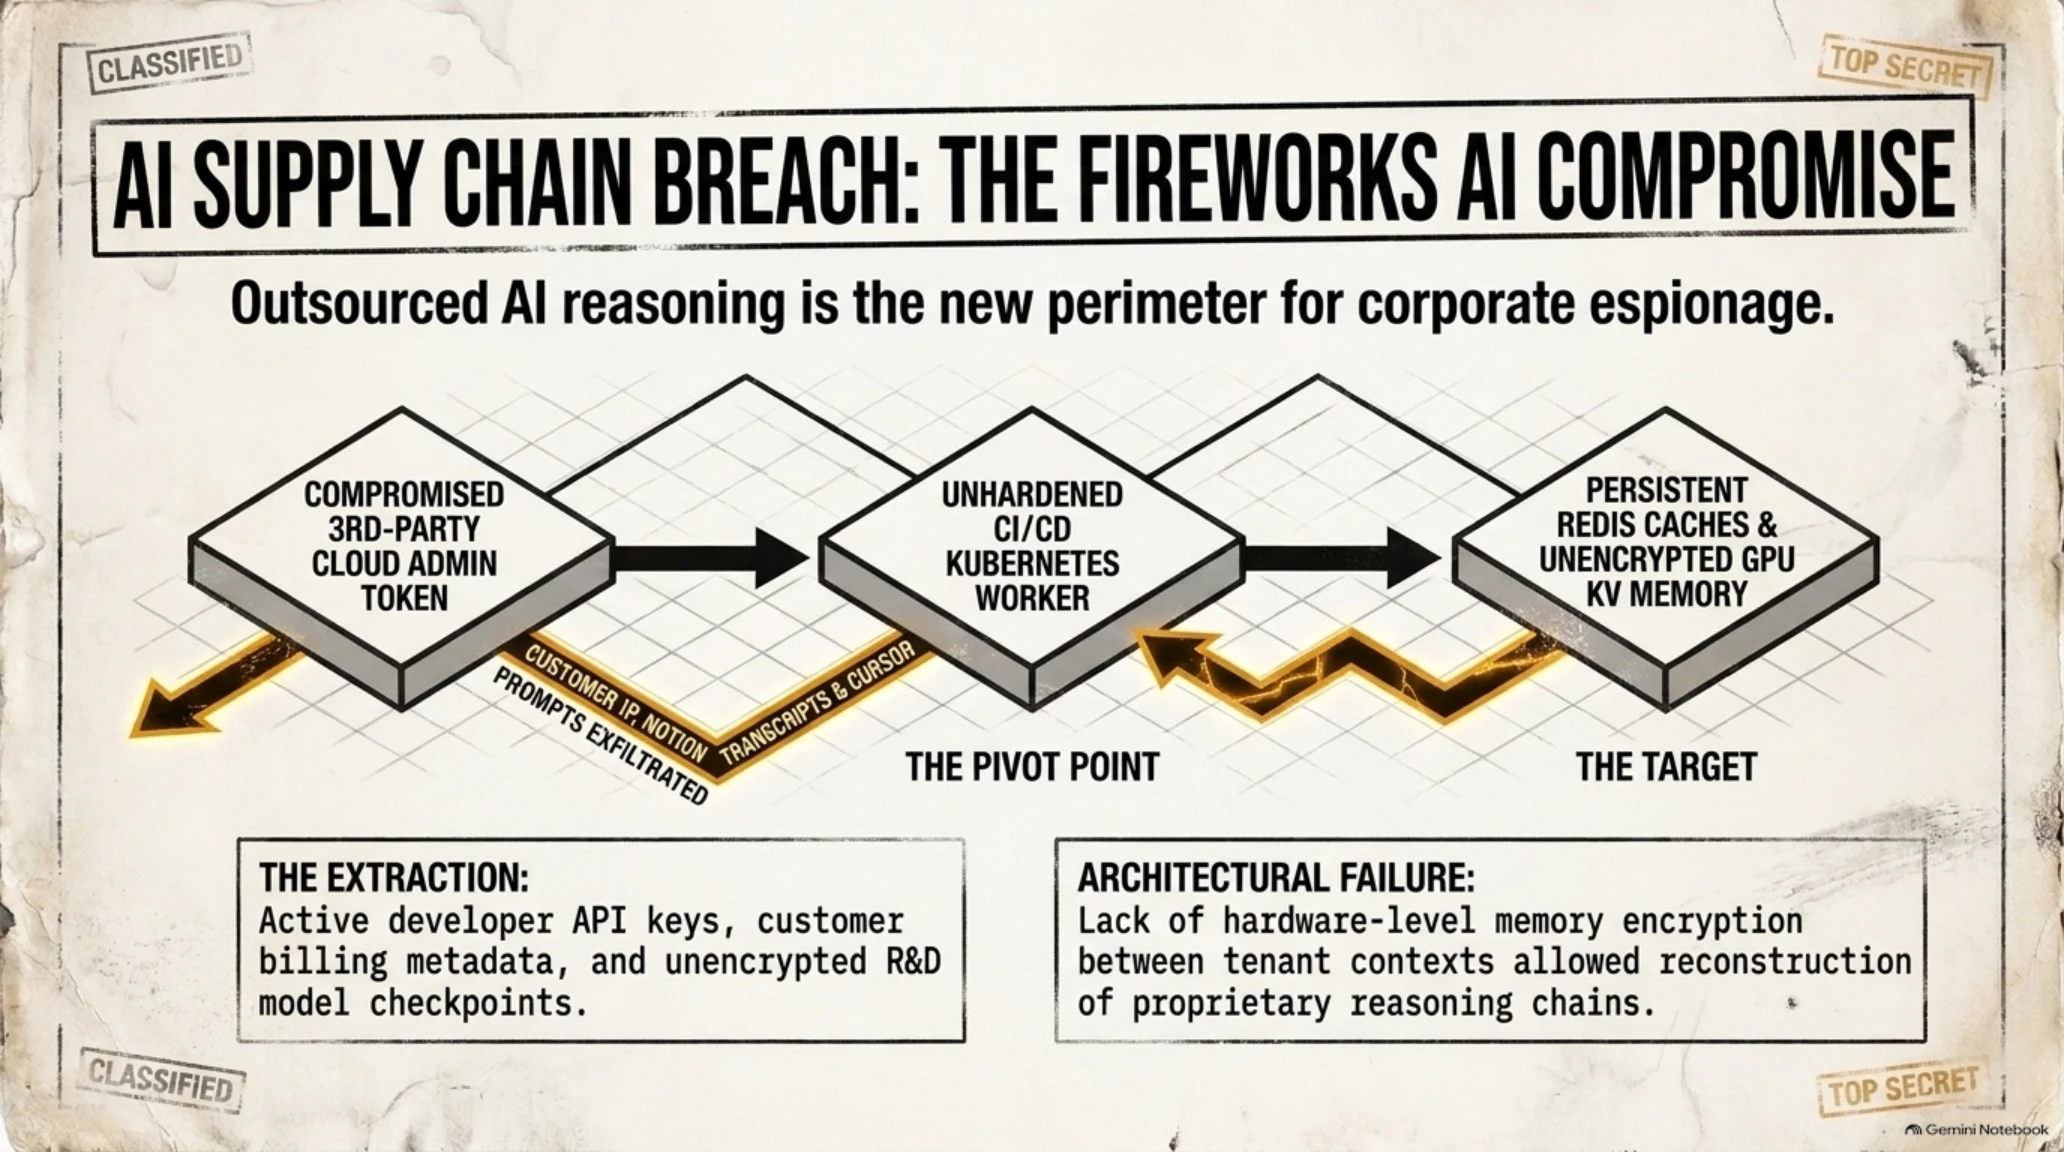
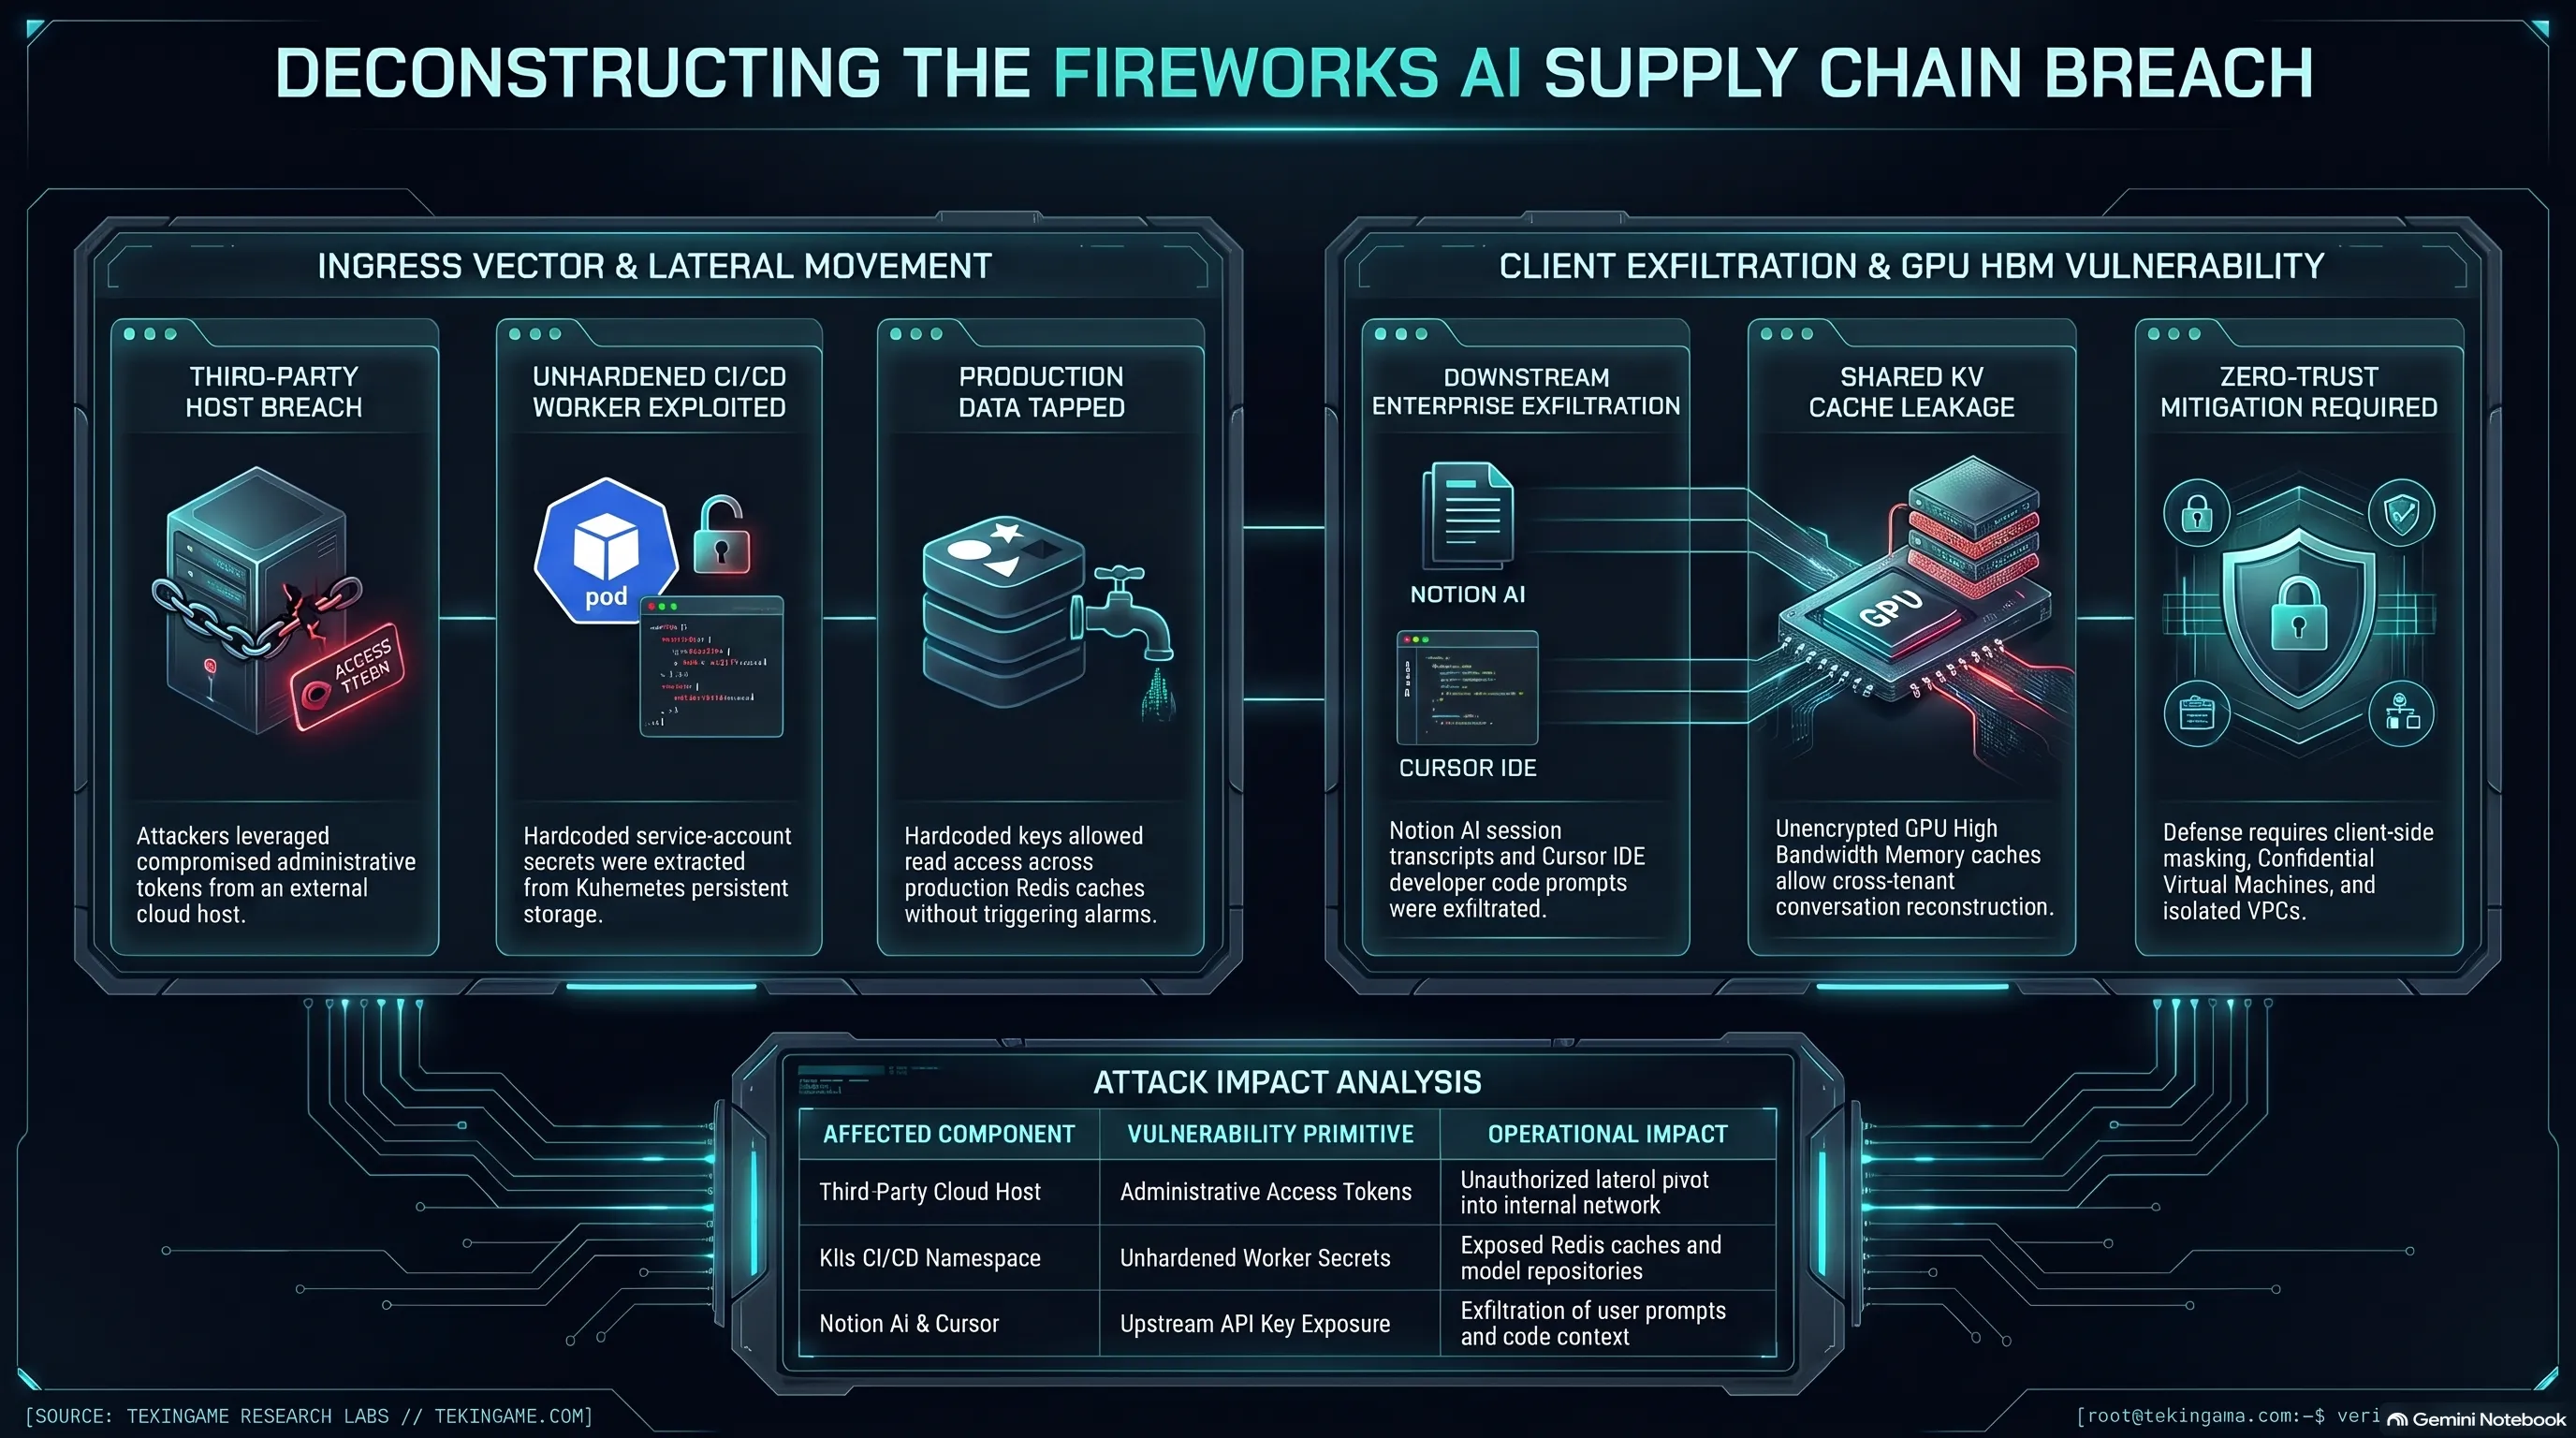
استارتاپ مطرح Fireworks AI که به عنوان یکی از محبوبترین بسترهای پردازش ابری و استنتاج سریع مدلهای زبانی متنباز (LLM Inference Engine) شناخته میشود، با صدور اطلاعیه امنیتی بهروزشدهای فاش کرد که زیرساختهای مهندسی و محیطهای تحقیق و توسعه (R&D) این شرکت در پی نفوذ هکرها به یک ارائهدهنده خدمات ابری ثالث مورد رخنه قرار گرفته است.
یافتههای بهدستآمده از گزارش تیم امنیتی Unit 42 حاکی از آن است که مهاجمان پس از به دست آوردن دسترسیهای اولیه در محیط تأمینکننده ابری، موفق شدهاند به سرورهای داخلی Fireworks AI نفوذ کرده و اقدام به سرقت حجم قابلتوجهی از دادههای حساس نمایند. این اطلاعات مسروقه شامل متادیتای حسابها، گزارشهای مالی و صدور صورتحساب مشتریان، کلیدهای محرمانه احراز هویت (API Keys)، مجموعهدادههای استفادهشده در تنظیم دقیق مدلها (Fine-Tuning Datasets) و حتی بخشی از وزنهای ناتمام مدلهای اختصاصی در حال آموزش بوده است.
بررسی فرآیندهای فنی نفوذ نشان میدهد مهاجمان با سرقت اعتبارنامههای محیطی Kubernetes از طریق سرورهای بیاستفاده بیلد تأمینکننده ابری، توانستهاند کلاسترهای پردازش استنتاج توزیعشده را شنود کنند. از آنجا که توکنهای حافظه موقت (KV Cache) در زمان پردازش سریع مدلها بر روی حافظه اشتراکی بدون رمزنگاری لایه اپلیکیشن نگهداری میشدند، استخراج پکتهای ورودی و خروجی در حین پردازش پرامپتها امکانپذیر شده است.
ابعاد این رویداد زمانی نگرانکنندهتر شد که مشخص گردید مشتریان مطرحی چون پلتفرم مدیریت دانش Notion و محیط توسعه کدنویسی محبوب Cursor برای پردازش درخواستهای کاربران خود از زیرساختهای ابری فایروورکس بهره میبردهاند. شرکت Notion رسماً اعلام کرد که مهاجمان به بخشی از رونوشتهای چت و درخواستهای ارسالی کاربران به دستیار Notion AI دسترسی یافتهاند و به سرعت اقدام به لغو کلیدهای ارتباطی و چرخش گواهیهای امنیتی نموده است.
این حادثه نمونهای کلاسیک و تکاندهنده از تهدیدات زنجیره تأمین ابری (Cloud Supply Chain Attacks) در صنعت نوپای هوش مصنوعی است. بسیاری از ابزارهای فرانتاند و محیطهای مدرن کدنویسی با برونسپاری زیرساخت استنتاج به ارائهدهندگان تخصصی ثالث، در تلاش برای کاهش هزینهها و افزایش سرعت هستند؛ غافل از اینکه امنیت کلی یک سرویس تنها به اندازه ضعیفترین حلقه زنجیره تأمین آن استوار است.
نگرانی مضاعف توسعهدهندگان مستقل و شرکتهای بزرگ نرمافزاری متوجه محیط کدنویسی Cursor است؛ چرا که بسیاری از مهندسان برای تکمیل کدهای اختصاصی یا دیباگ الگوریتمهای حساس خود از قابلیتهای هوش مصنوعی آن بهره میبردند. اگر پرامپتهای حاوی کدهای انحصاری شرکتی در جریان این رخنه به دست رقبای تجاری یا هکرهای باجافزاری افتاده باشد، پیامدهای حقوقی و امنیتی آن تا ماهها ادامه خواهد داشت.
تحلیلگران امنیتی هشدار میدهند که توسعهدهندگان باید استراتژیهای چندلایه رمزنگاری را در مبدأ پیاده کنند؛ به گونهای که دادههای حساس و پرامپتهای حاوی کدهای انحصاری پیش از ارسال به کلیدهای API ابری توسط سیستمهای کلاینت به صورت محلی رمزگذاری شوند یا دستکم از مدلهای استقرار در کلاودهای اختصاصی با انزوای کامل فیزیکی (VPC Peering) استفاده شود.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
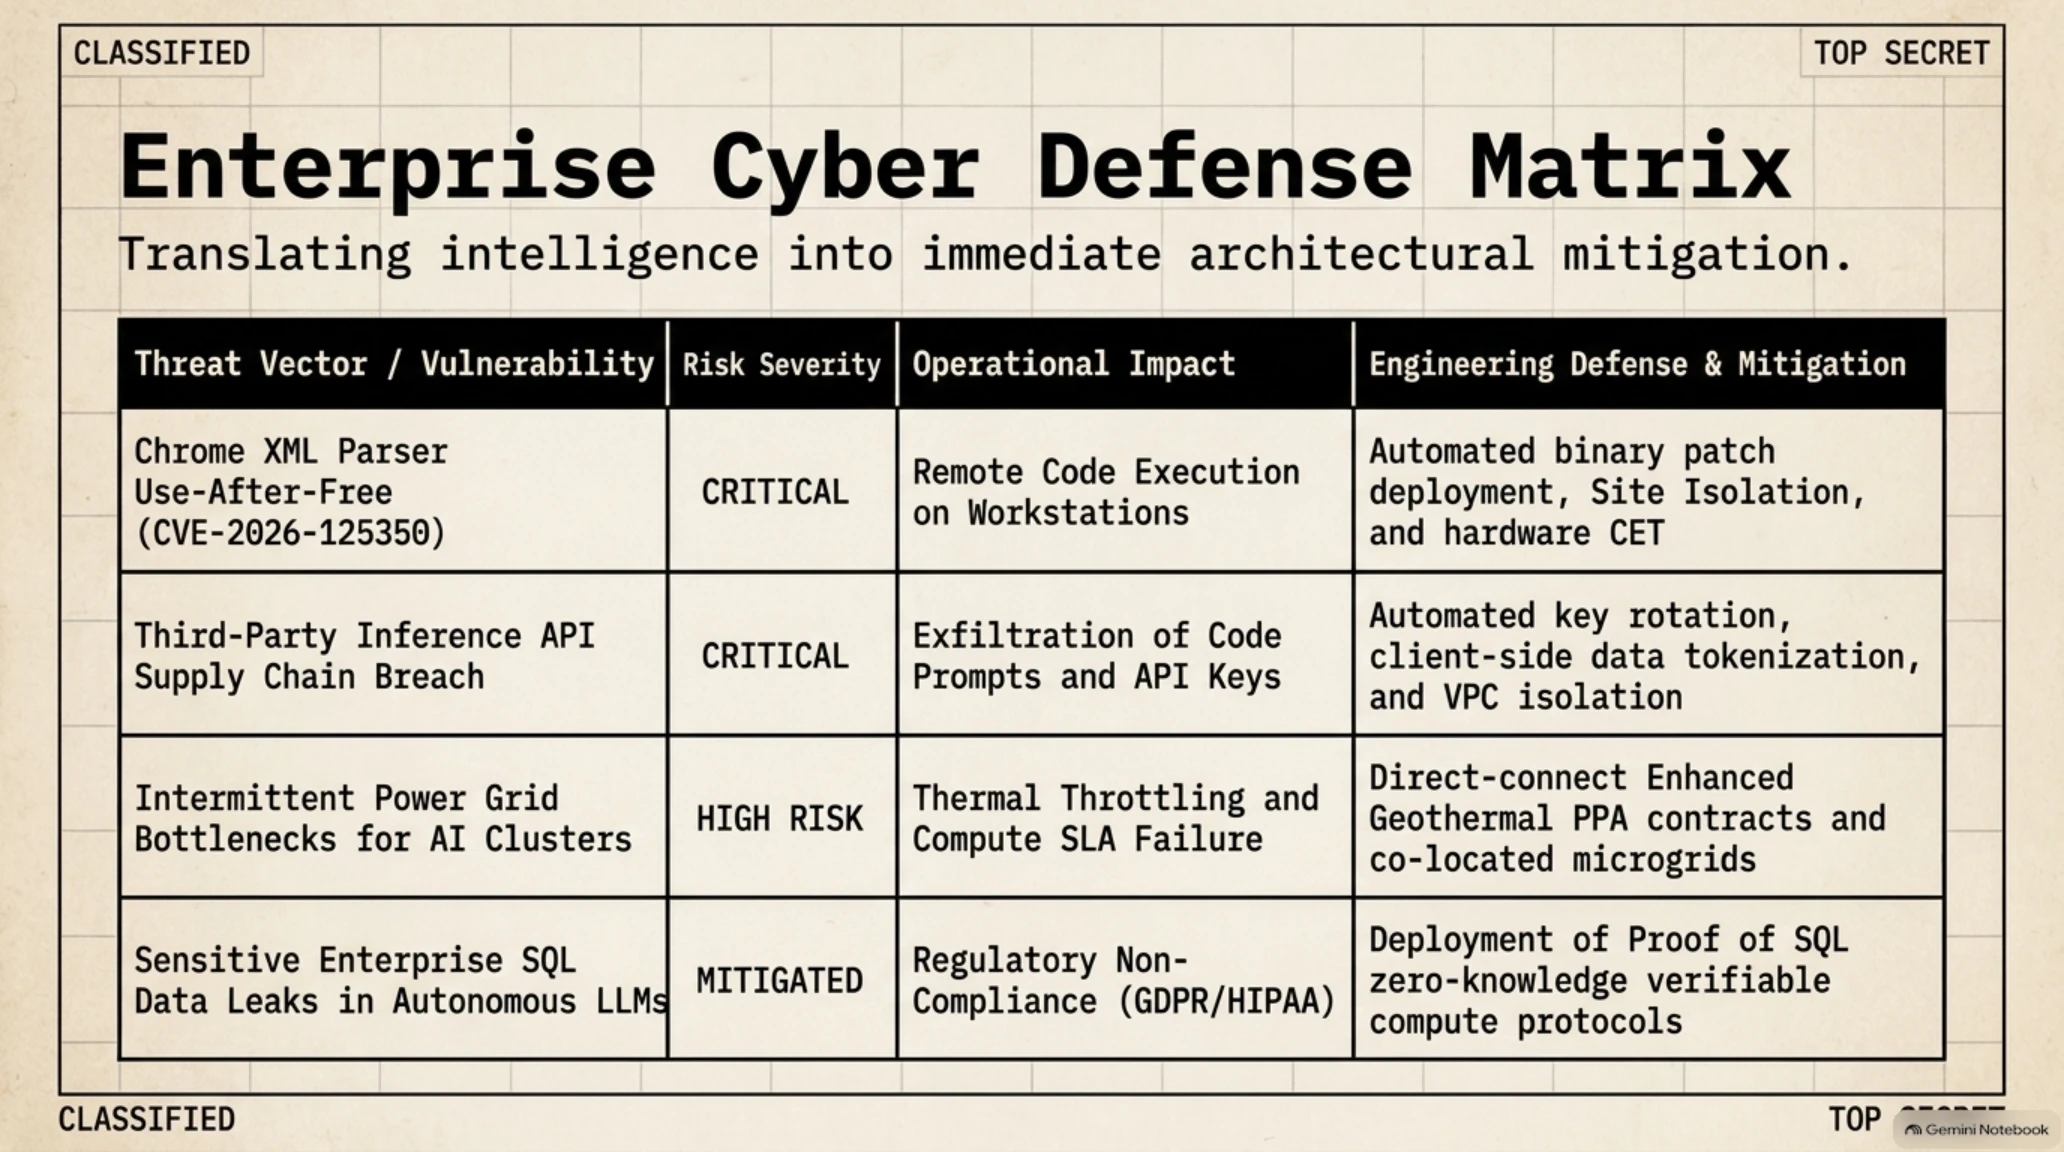
برای طبقهبندی ابعاد این تهدید و ارائه راهحلهای عملیاتی برای معماران امنیت سازمانی، ماتریس ریسک زیر سناریوهای مهار بحران را تدوین کرده است:
ماتریس ارزیابی ریسک و پدافند سایبری زیرساختهای ابری
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| آسیبپذیری Use-After-Free در پارسر کروم (CVE-2026-125350) | بحرانی | بهروزرسانی فوری به نگارش 157.0.8103 و فعالسازی قرنطینه سایتها |
| نشت کلیدهای API و رونوشتهای پرامپت در تأمینکننده ابری | بحرانی | ابطال سراسری توکنها، چرخش خودکار کلیدها و رمزنگاری کلاینتمحور دادهها |
| کمبود برق پایدار ۲۴ ساعته در خوشههای پردازش موازی هوش مصنوعی | ریسک بالا | عقد قراردادهای خرید توان زمینگرمایی و ایجاد زیرساخت تولید همجوار |
| افشای دادههای جداول مالی و مشتریان در کوئریهای ابری ایجنتها | ایمن / مهارشده | پیادهسازی پروتکل اثبات داناییصفر Proof of SQL بدون بازکردن دادههای خام |
تأمین امنیت نرمافزار و زنجیره پردازش دادهها زمانی معنا پیدا میکند که زیرساخت بنیادین آن، یعنی توان الکتریکی پایدار برای به حرکت درآوردن میلیونها شتابدهنده گرافیکی مهیا باشد؛ موضوعی که در گزارش ۱۲ میلیارد دلاری بعدی به یک نقطه عطف صنعتی بدل شده است.
محور سوم: قرارداد ۱۲ میلیارد دلاری Fervo Energy با گوگل برای تأمین برق زمینگرمایی دیتاسنترها
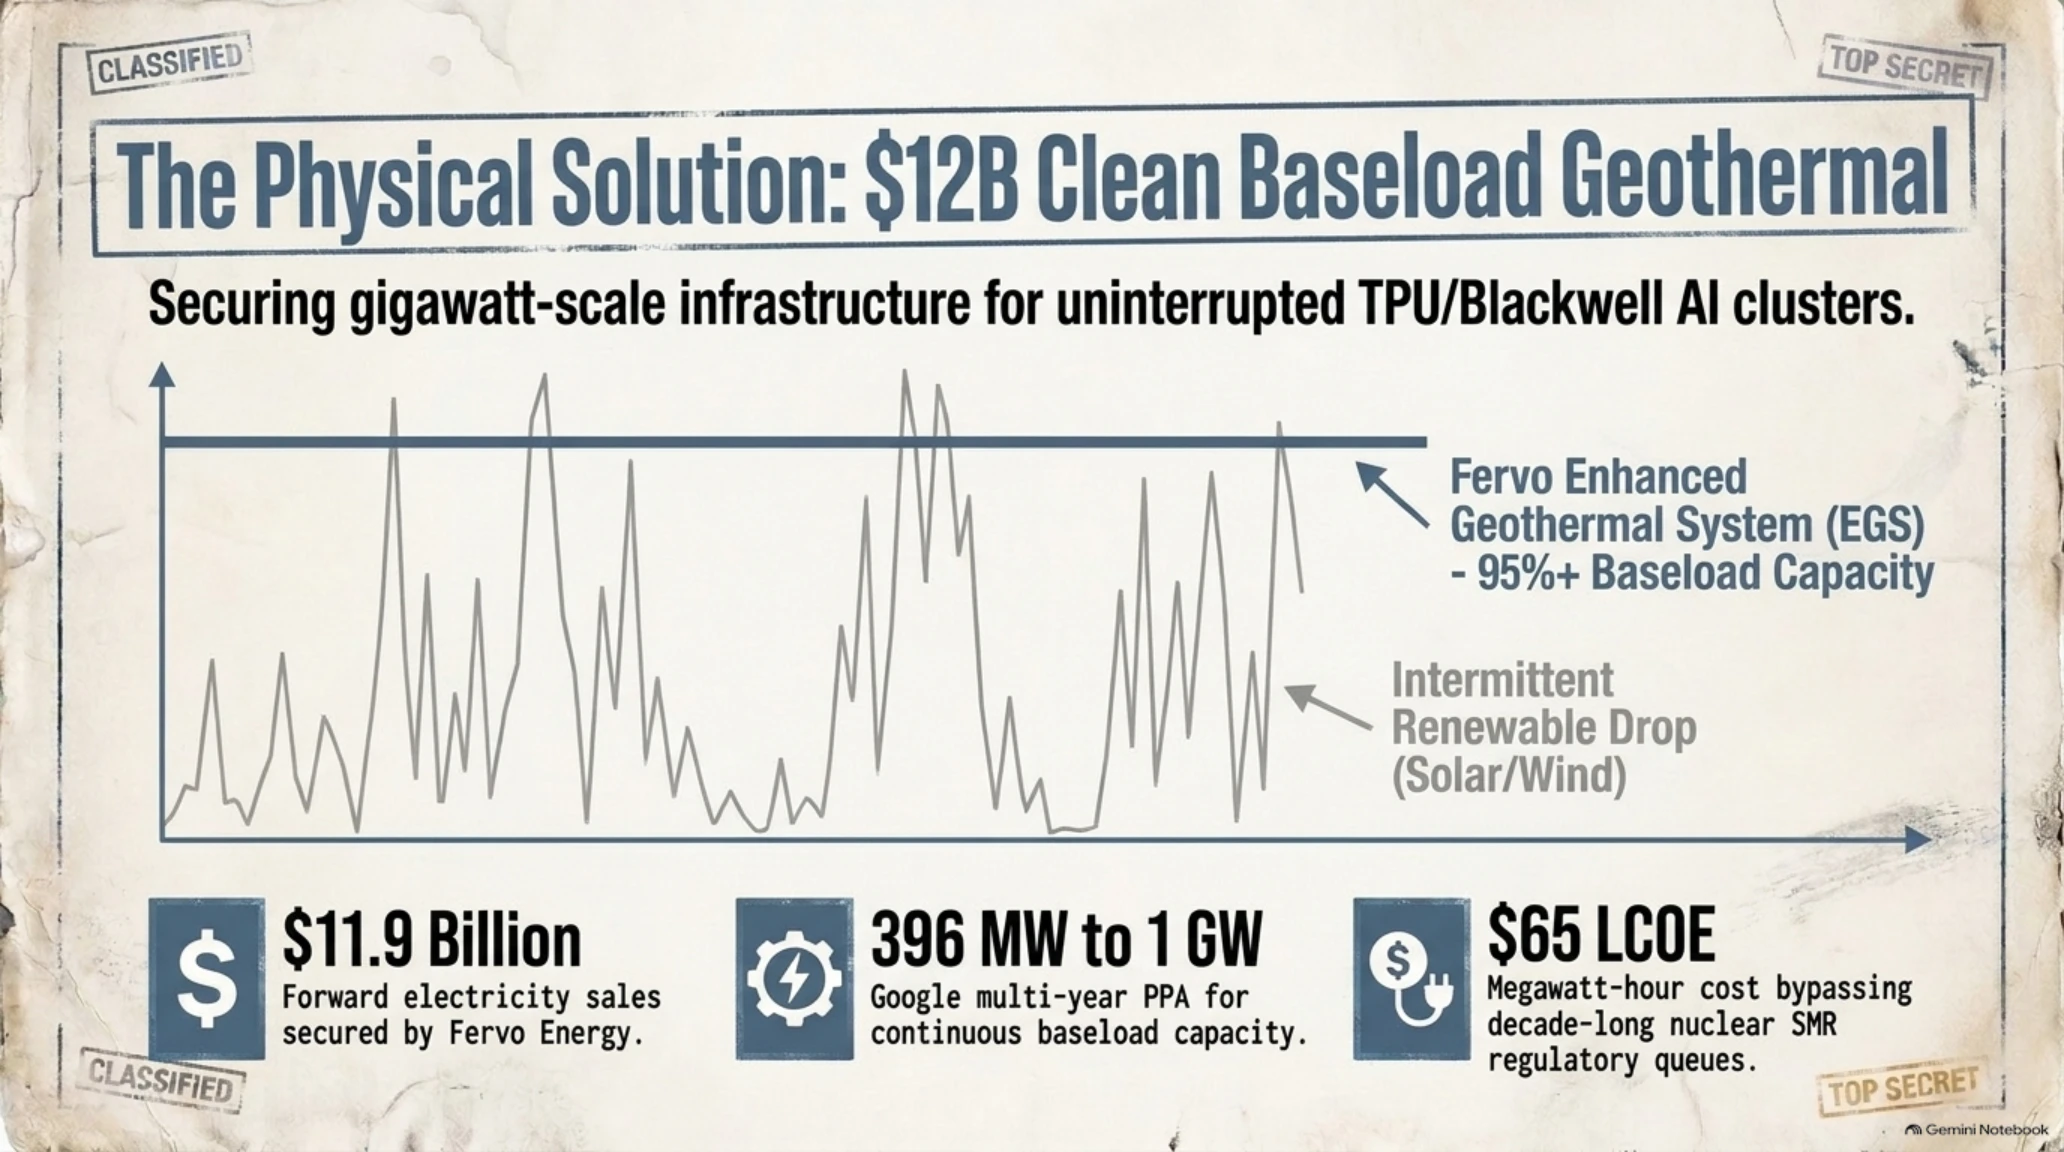
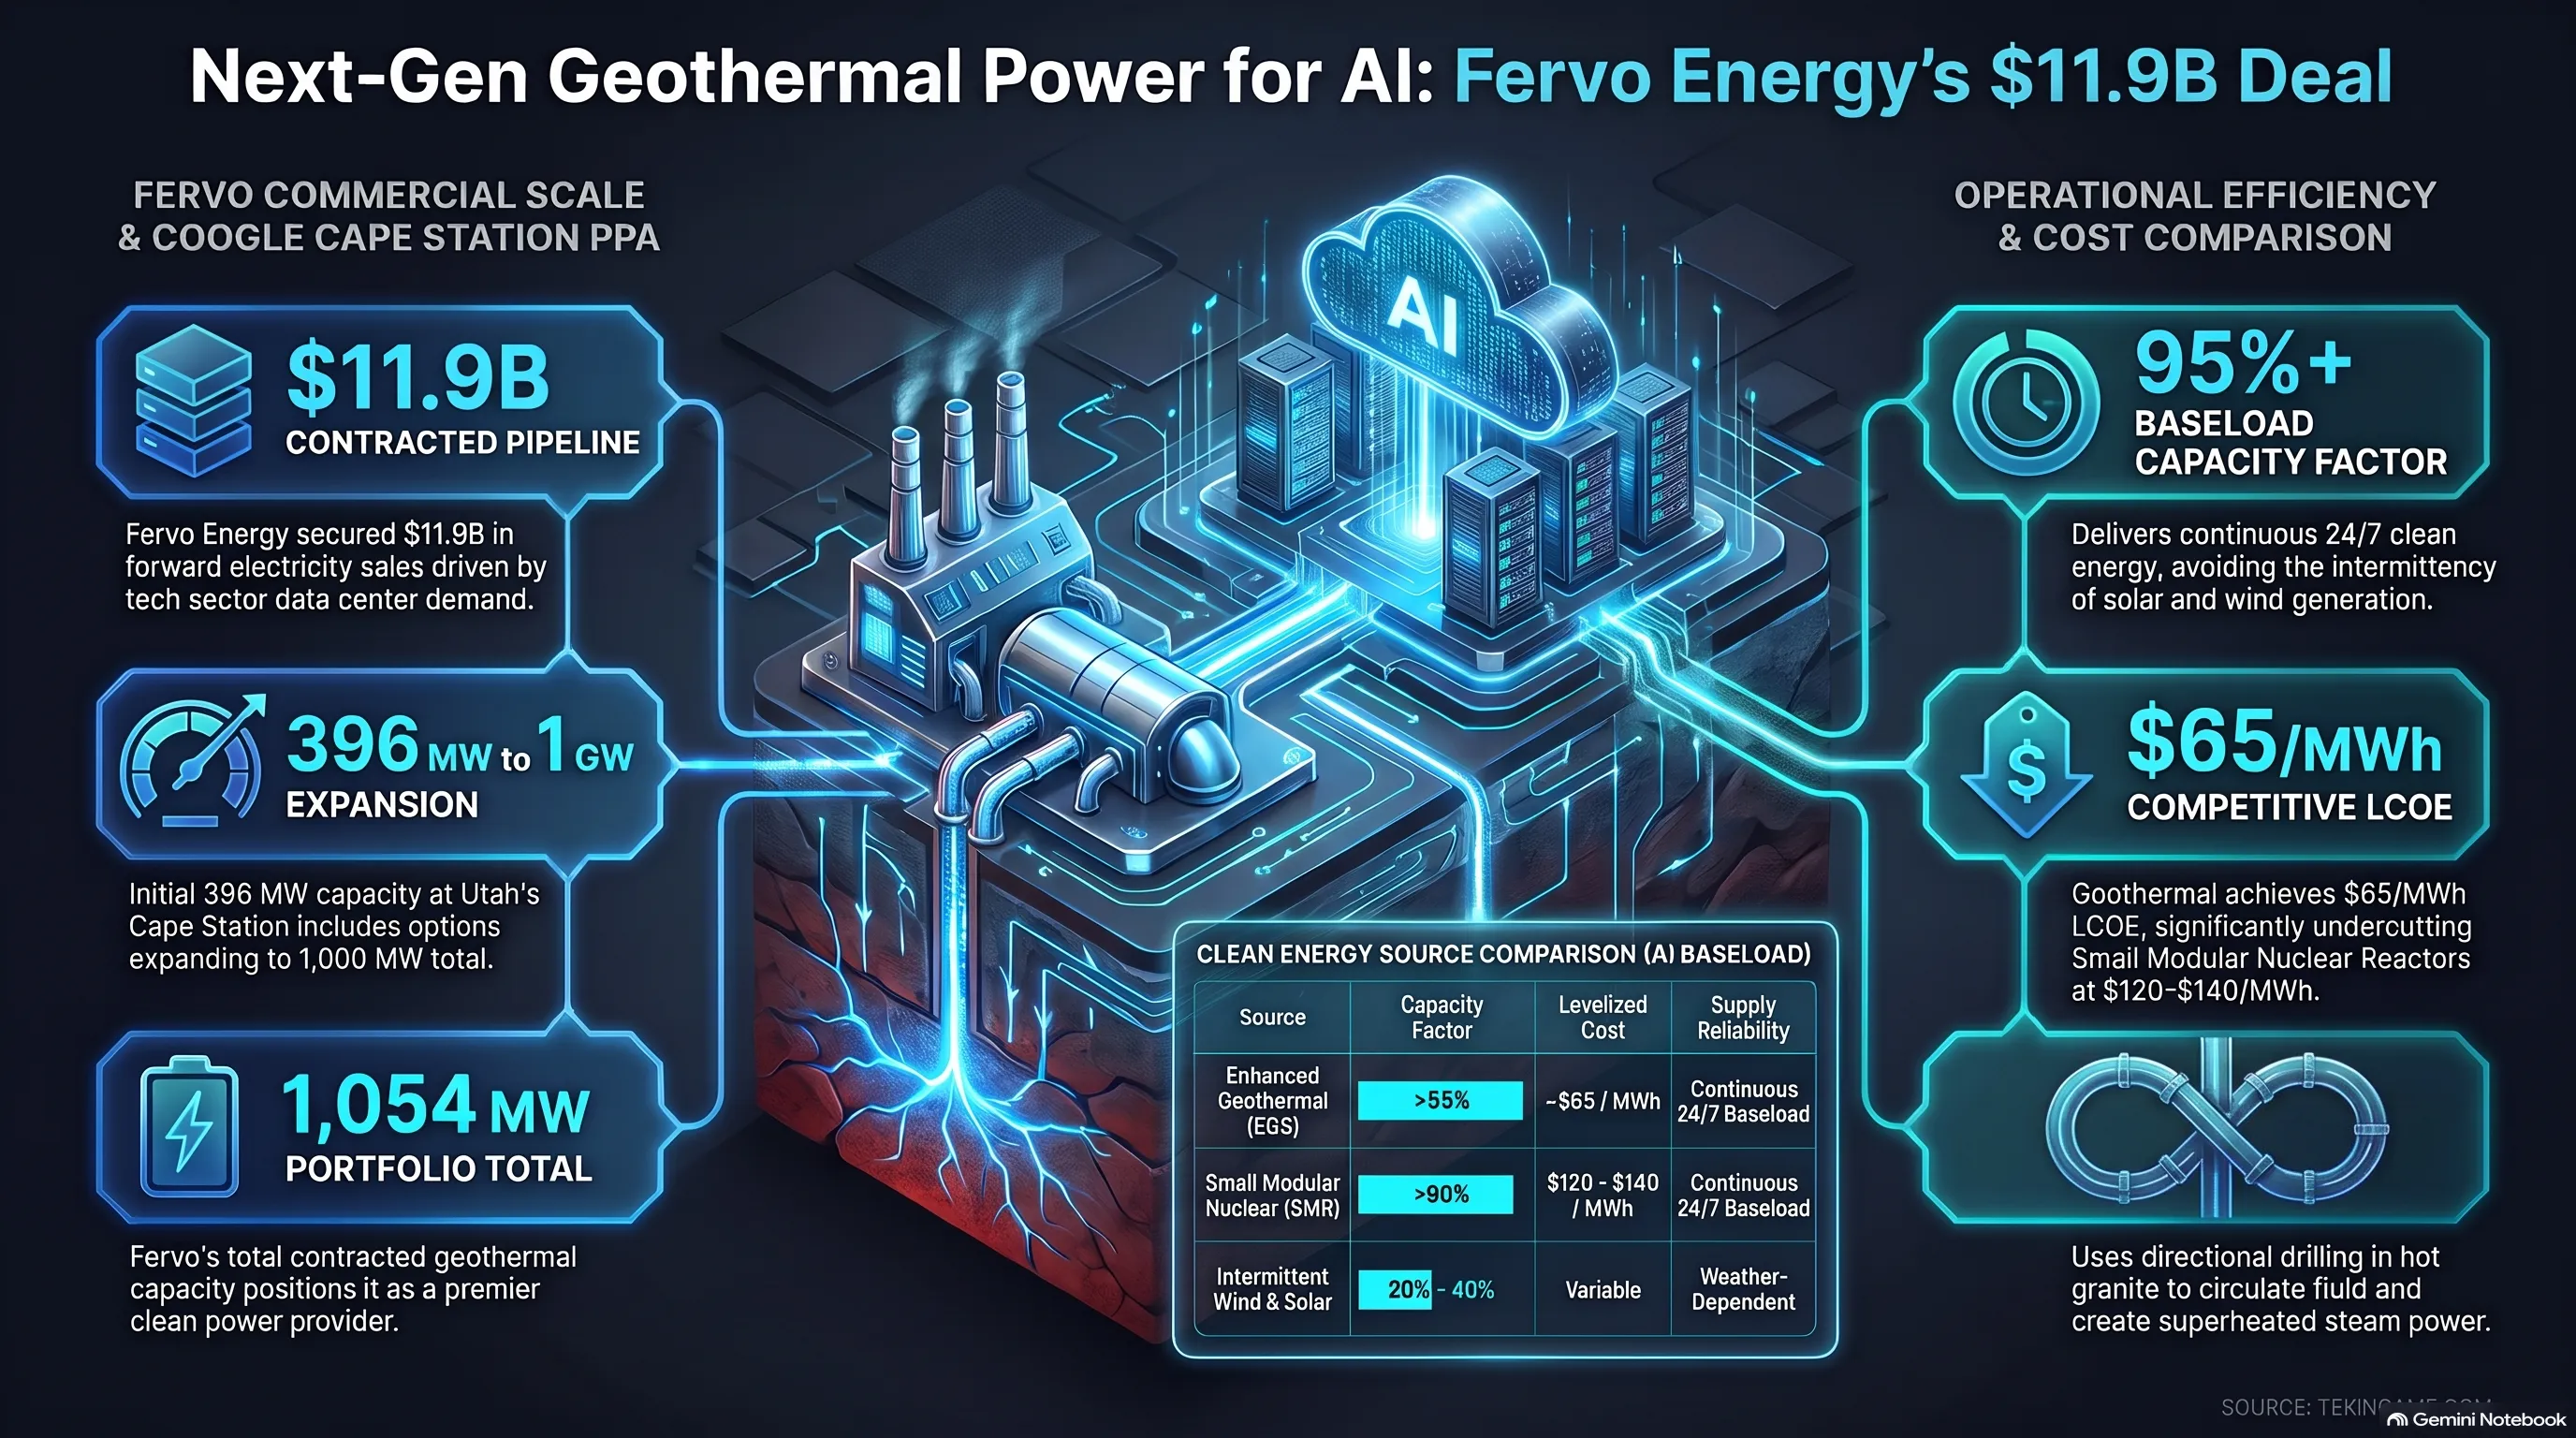
شرکت پیشگام در فناوریهای نوین زمینگرمایی Fervo Energy در گزارش مالی سهماهه سوم خود اعلام کرد که مجموع ارزش قراردادهای بلندمدت فروش توان الکتریکی آتی این شرکت از مرز ۱۱.۹ میلیارد دلار عبور کرده است. محرک اصلی این رقم رکوردشکن، تعهد تاریخی غول فناوری گوگل به خرید صدها مگاوات برق پاک پایدار از پروژه کیپ استیشن (Cape Station) در ایالت یوتا است.
بر اساس جزئیات قرارداد خرید برق (Power Purchase Agreement - PPA) منعقدشده، شرکت گوگل در مرحله نخست ۳۹۶ مگاوات برق تولیدی از حرارت درون زمین را برای تغذیه شبانهروزی خوشههای پردازشی نسل آینده هوش مصنوعی خود پیشخرید کرده است و بر اساس مفاد توافقنامه، این اختیار را دارد تا برداشت ظرفیت خود را تا سقف ۱ گیگاوات (۱۰۰۰ مگاوات) در همین سایت افزایش دهد. با احتساب این قرارداد، ظرفیت کل برق متعهد و فروختهشده Fervo در سرتاسر ایالات متحده به رقم ۱۰۵۴ مگاوات رسیده است.
بحران اصلی دیتاسنترهای مجهز به تراشههای چندصدهزارتایی انویدیا و تراشههای TPU اختصاصی گوگل، عدم تحمل نوسانات فرکانسی شبکه برق است. مگاواتهای مورد نیاز این غولهای پردازشی نمیتواند حتی برای چند ثانیه دچار افت ولتاژ شود. در حالی که نیروگاههای بادی و خورشیدی با غروب آفتاب یا سکون باد از مدار خارج میشوند، سیستمهای زمینگرمایی با ثبات خارقالعاده بیش از ۹۵ درصد به عنوان ستون فقرات برق بار پایه عمل میکنند.
برخلاف انرژیهای بادی و خورشیدی که متغیر بوده و در ساعات شب یا شرایط جوی نامساعد نیازمند باتریهای گرانقیمت یا پشتیبانی سوختهای فسیلی هستند، انرژی زمینگرمایی پیشرفته (Enhanced Geothermal Systems - EGS) قادر به تولید برق بار پایه (Baseload Power) با ضریب دسترسی فراتر از ۹۵ درصد در تمام طول ۲۴ ساعت شبانهروز و ۳۶۵ روز سال است؛ ویژگی بینظیری که دیتاسنترهای هوش مصنوعی برای کارکرد بدون توقف به آن نیاز حیاتی دارند.
فناوری ابداعی Fervo Energy از دستاوردهای پیشرفته حفاری افقی و شکست هیدرولیکی صنعت نفت بهره میگیرد تا با ایجاد شکافهای کنترلشده در عمق هزاران پایی سنگهای داغ گرانیتی زیرزمین و به گردش درآوردن آب، بخار فوقالعاده پرفشار تولید کند. این چرخه کاملاً بسته مانع از تبخیر یا هدررفت آب در اقلیمهای خشک غرب آمریکا میشود و ردپای محیطزیستی نیروگاه را در مقایسه با سدهای آبی عظیم به کسری از یک درصد تقلیل میدهد.
این دستاورد مهندسی بدون تولید ذرهای گازهای گلخانهای، حرارت طبیعی اعماق زمین را مستقیماً به توربینهای غولپیکر مولد برق هدایت میکند و بازدهی دیتاسنترها را به استاندارد نهایی کربنصفر میرساند. کارشناسان بر این باورند که تا سال ۲۰۳۰، رقابت اصلی میان کمپانیهای بزرگ هوش مصنوعی بر سر خرید الگوریتمها نخواهد بود، بلکه بر سر تسخیر میادین زمینگرمایی و عقد قراردادهای انحصاری خرید برق جریان خواهد داشت.
سرمایهگذاریهای سنگین غولهایی مانند گوگل و استقرار خوشههای اختصاصی انرژی در نزدیکی نیروگاههای زمینگرمایی، نقشه جغرافیایی دیتاسنترهای جهان را تغییر خواهد داد. مناطقی با ذخایر غنی حرارتی زیرزمینی مانند ایالتهای غربی آمریکا، ایسلند و شرق آفریقا به زودی به قطبهای بیبدیل ابررایانههای هوش مصنوعی بدل خواهند شد.
برای تسلط بر مفاهیم بنیادین این گذار بزرگ در اقتصاد انرژی دیتاسنترها، واژهنامه تخصصی زیر تعاریف و سازوکارهای کلیدی را کالبدشکافی کرده است:
جعبه اصطلاحات تخصصی تکین
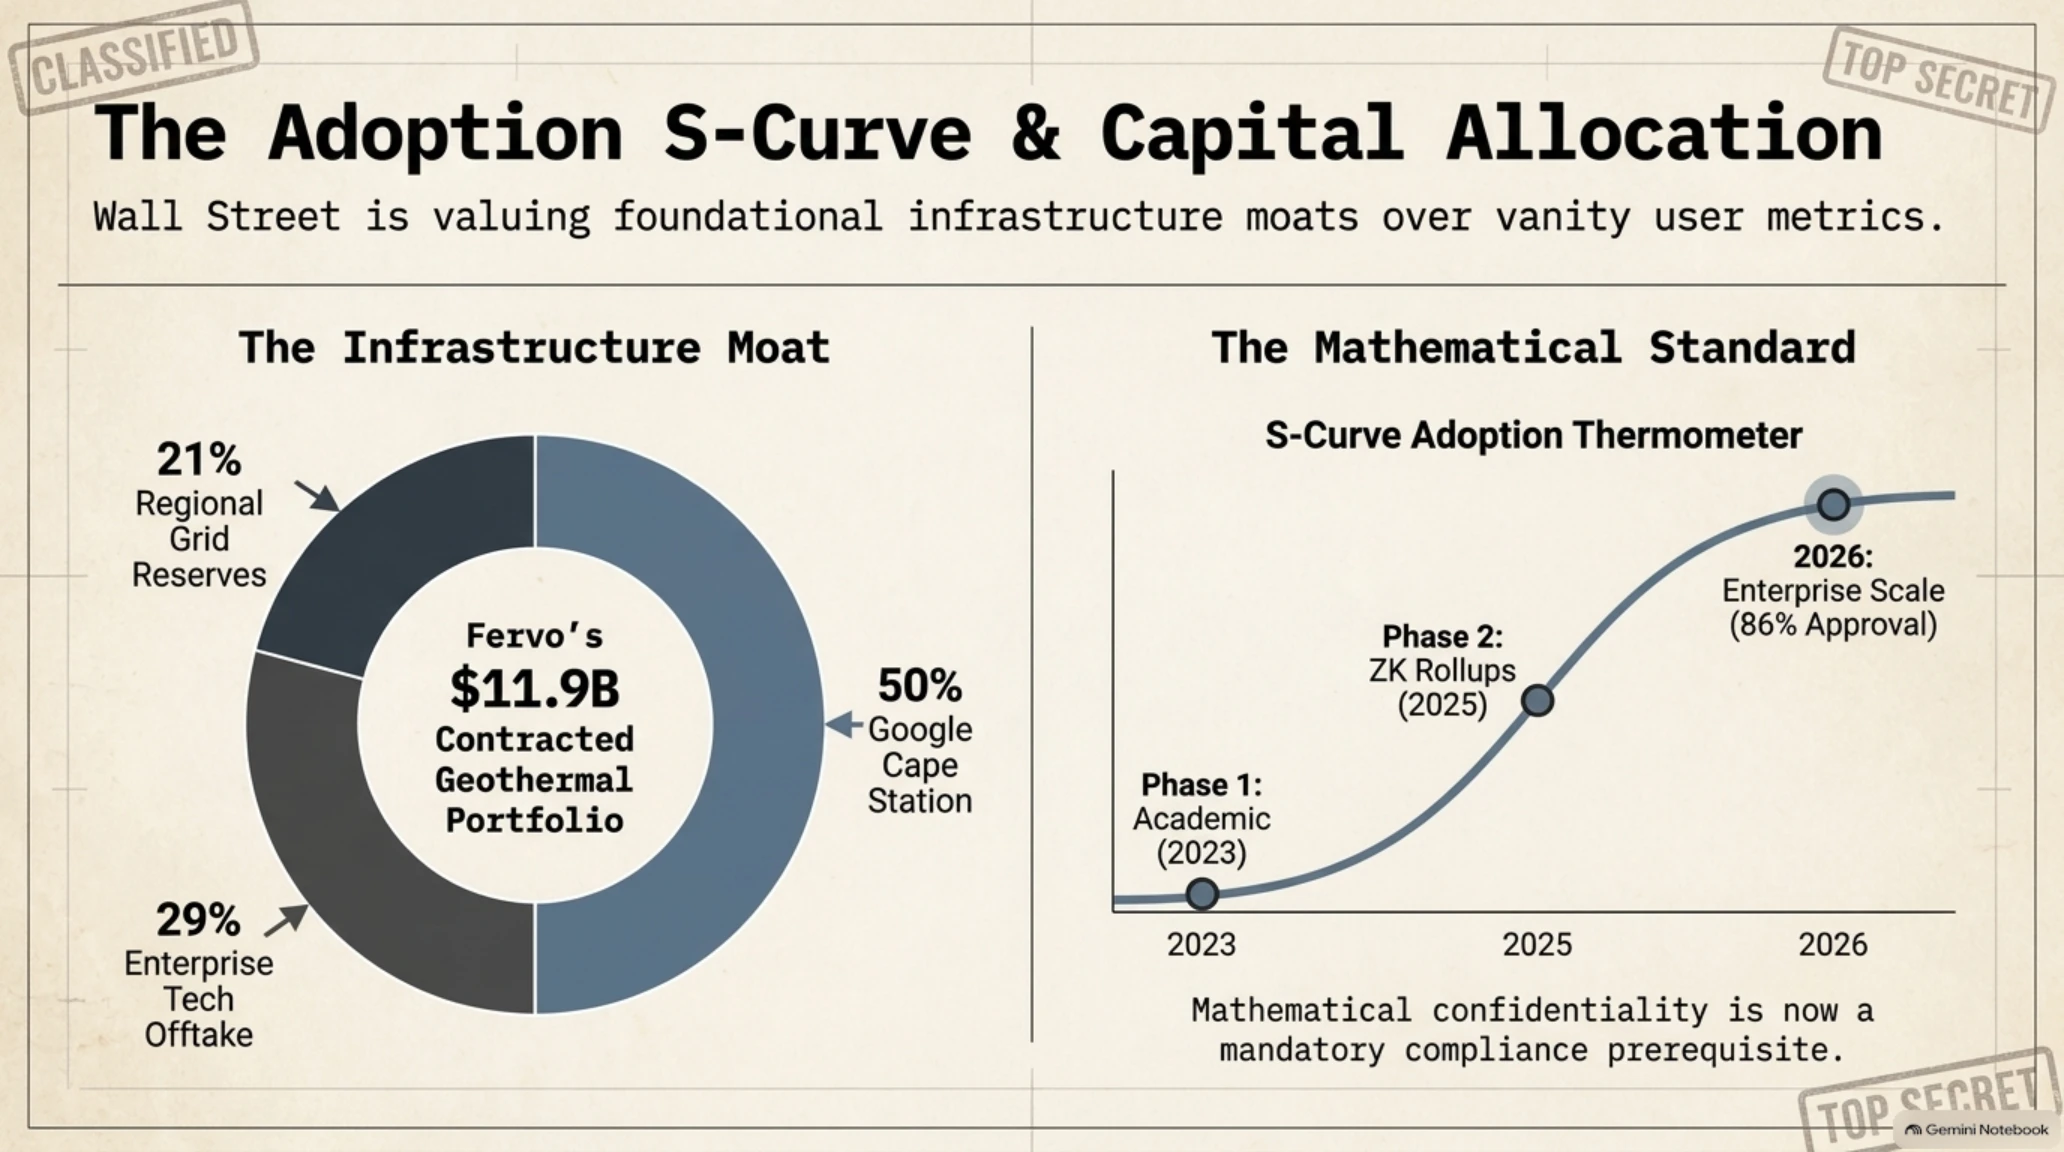
تلهمتری مالی زیر توزیع سرمایهگذاریها و چشمانداز رشد ظرفیتهای تأمین انرژی دیتاسنترها را تا افق ۲۰۲۷ به تصویر کشیده است:
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| بخش قرارداد و متعهد توان | سهم از ظرفیت کل | اهمیت استراتژیک در زیرساخت |
|---|---|---|
| قرارداد بلندمدت گوگل (Cape Station) | ۵۰ درصد | تأمین بار پایه ۳۹۶ مگاواتی برای دیتاسنترهای یوتا |
| سفارشهای شرکتهای رایانش ابری تجاری | ۲۹ درصد | پیشخرید برق پایدار برای تضمین توافقنامههای SLA |
| رزروهای متصل به شبکه سراسری انتقال | ۲۱ درصد | پایدارسازی ولتاژ در زمان اوج مصرف تابستانی |
| رزرو فاز دوم حوضه گریت باسین (نوادا) | ظرفیت مازاد ۴۰۰ مگاوات | بافر افزونگی و پشتیبان اضطراری خطوط انتقال ابری |
همگام با توسعه منابع توان فیزیکی، تحول انقلابی دیگری در لایه حفاظت از دادههای محرمانه سازمانها رخ داده است که پاسخ نهایی را به معمای دیرینه «چگونه دادهها را بدون دیدن آنها پردازش کنیم» میدهد.
محور چهارم: رونمایی از پلتفرم سازمانی Space and Time با فناوری Proof of SQL تحت حمایت مایکروسافت
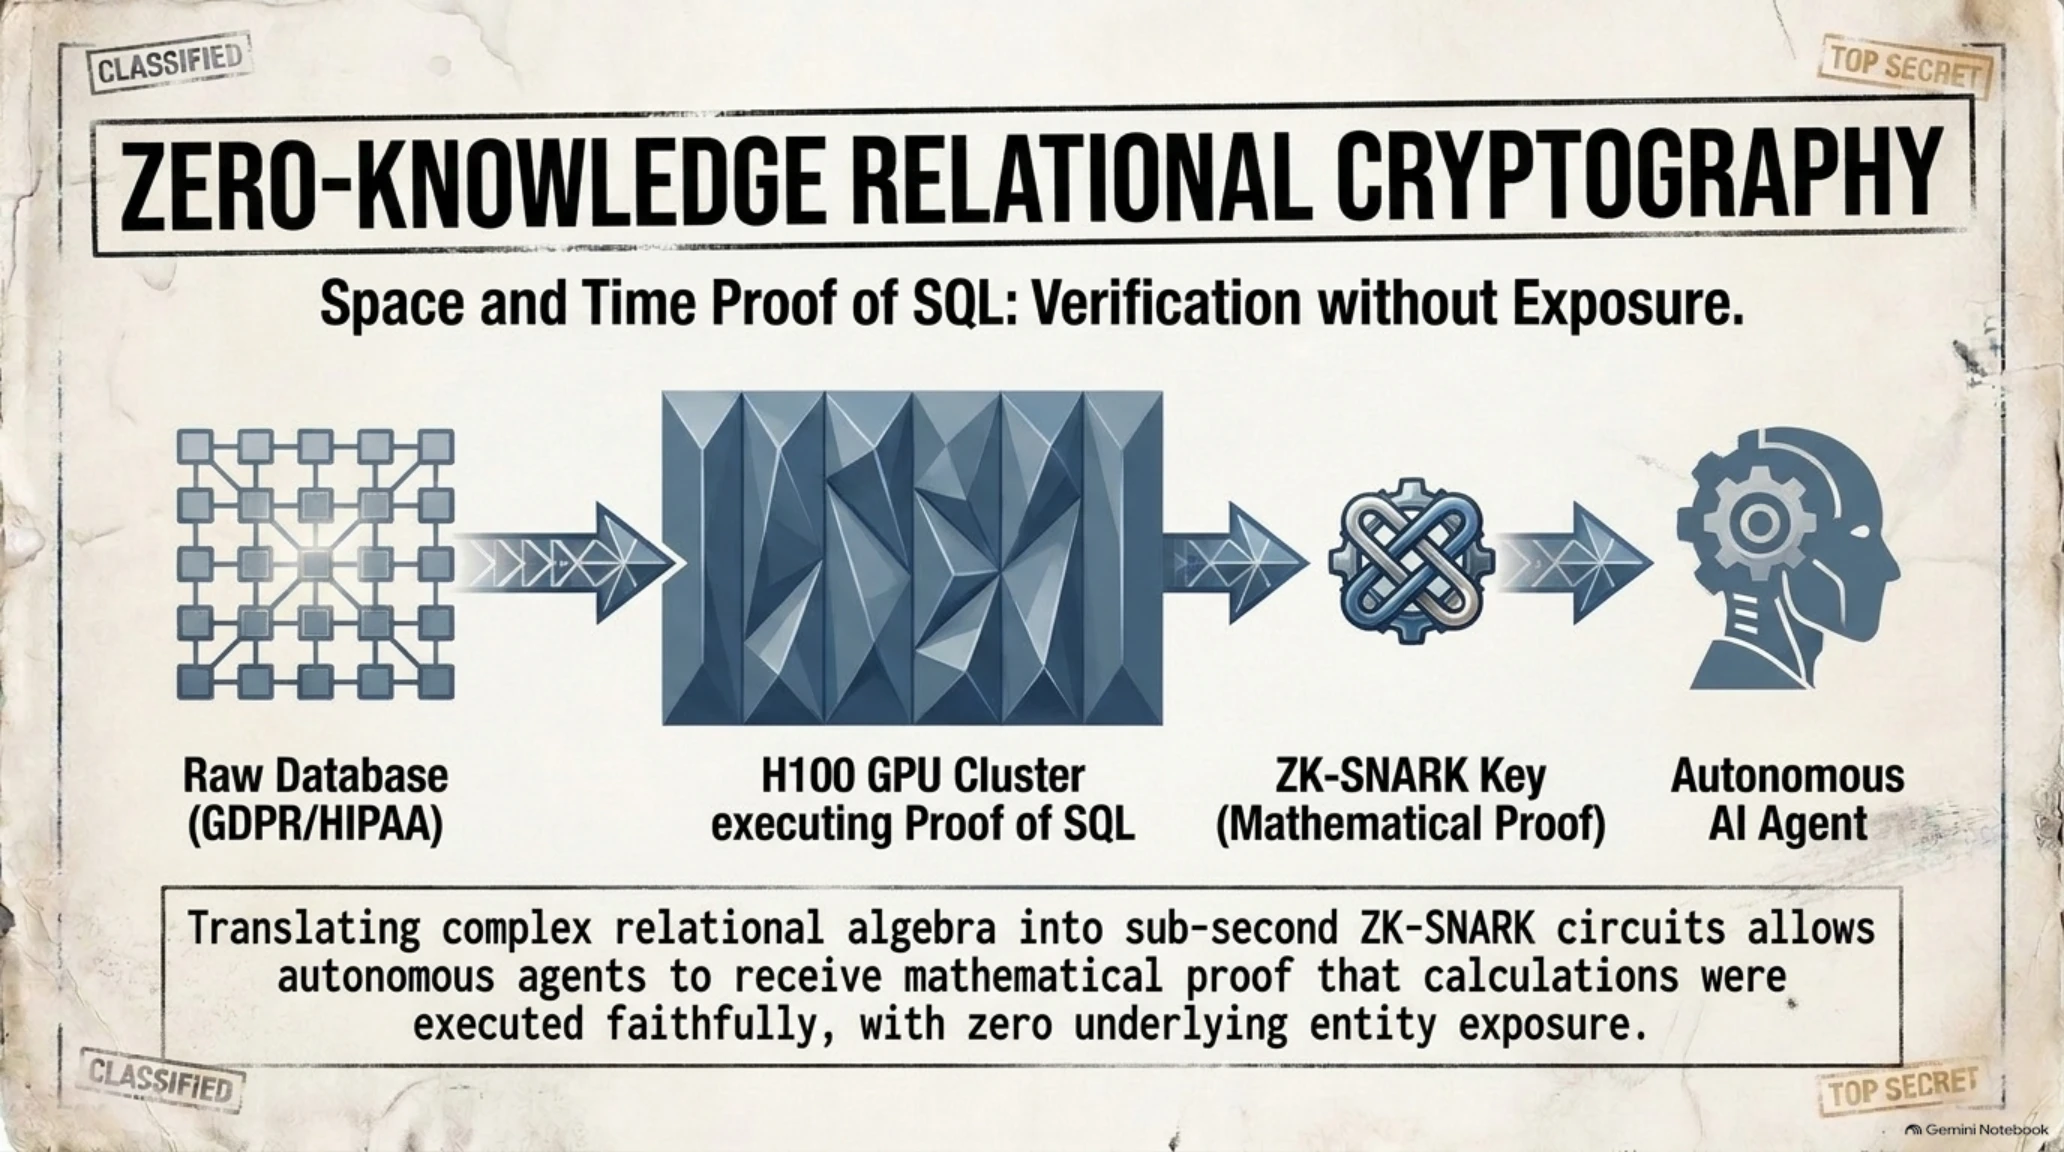
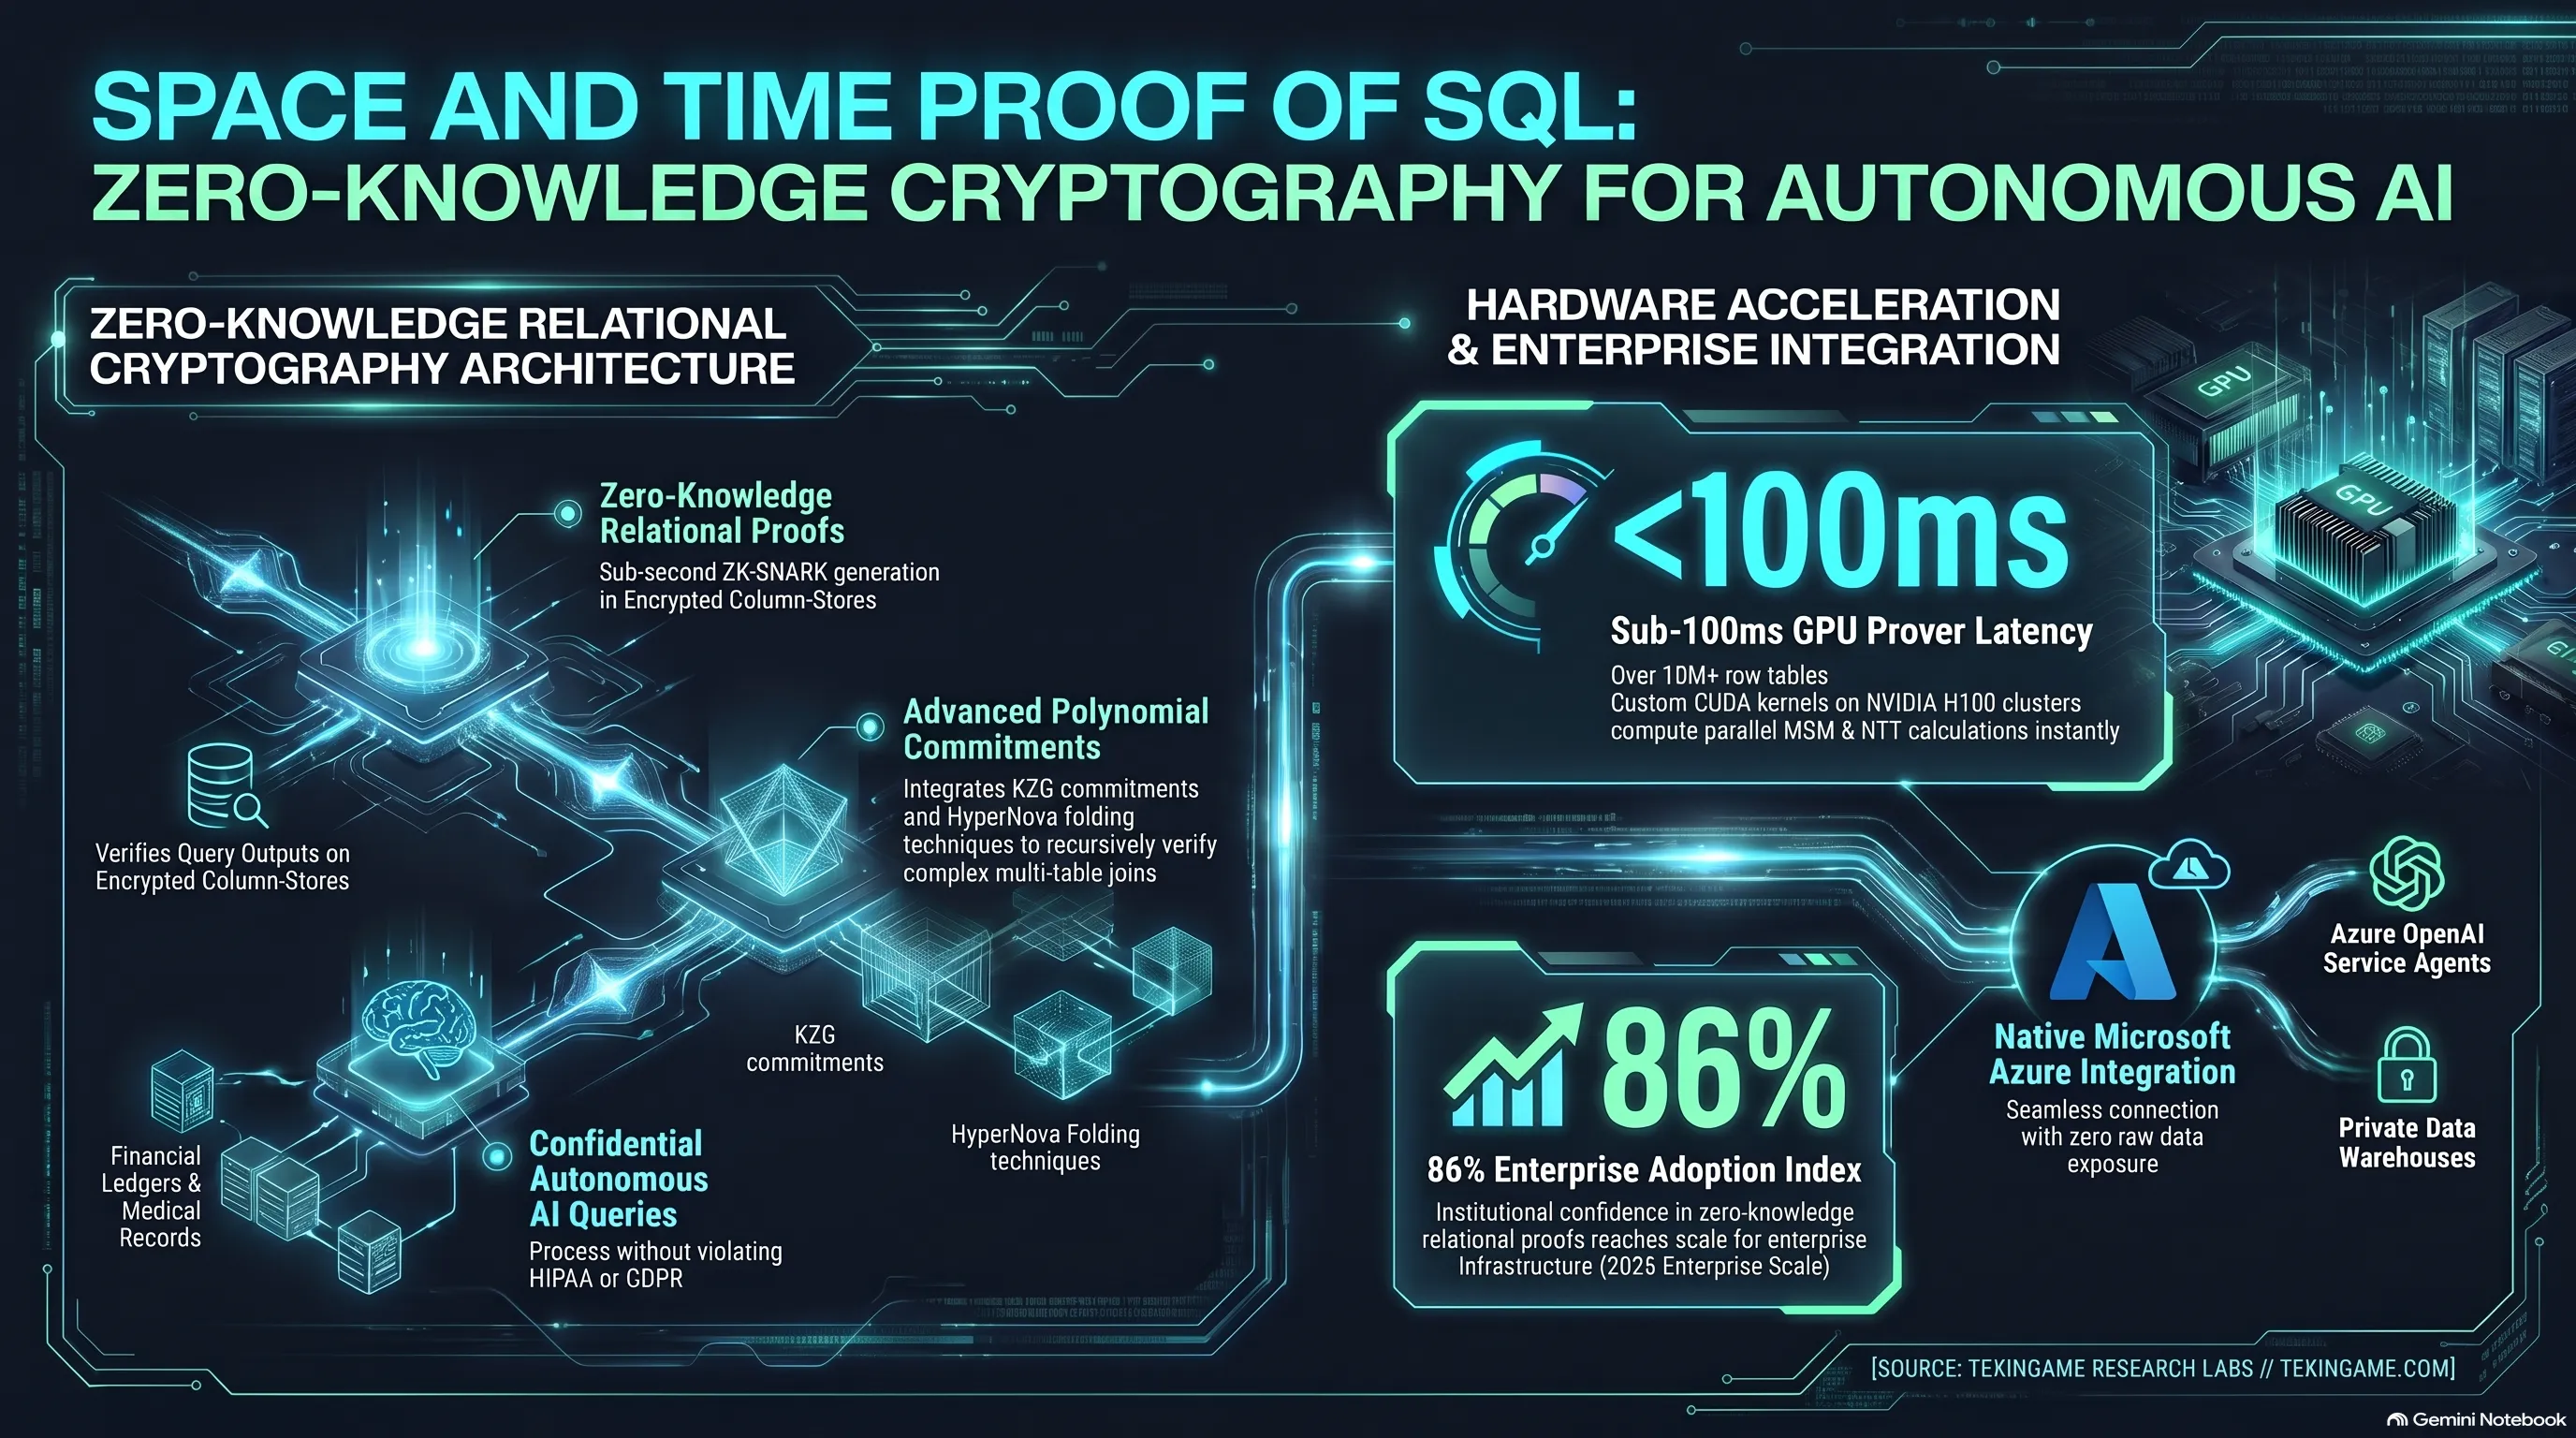
پلتفرم داده و انبارداری محاسباتی Space and Time که از سوی بازوی سرمایهگذاری مایکروسافت (M12) حمایت میشود، رسماً از نسخه سازمانی (Enterprise Platform) خود با تکیه بر فناوری انحصاری Proof of SQL رونمایی کرد. این فناوری انقلابی که از اثباتهای داناییصفر (ZK-SNARKs) بهره میبرد، به ایجنتهای هوش مصنوعی خودمختار، مؤسسات مالی و حسابرسان نظارتی اجازه میدهد درستی کوئریها و محاسبات پایگاههای داده را بدون نیاز به رمزگشایی یا مشاهده محتوای ردیفهای محرمانه راستیآزمایی ریاضی نمایند.
یکی از بزرگترین موانع سازمانهای چندملیتی و شرکتهای تحت مقررات سختگیرانه (مانند بانکها، شرکتهای بیمه و صنایع دفاعی) برای سپردن وظایف به دستیاران هوش مصنوعی، خطر بالقوه نشت دادههای مشتریان و اسرار تجاری در فضای ابری بود. تا پیش از این، اگر یک ایجنت برای تصمیمگیری نیازمند محاسبه میانگین تراکنشها یا تراز مالی بود، ناچار بود ردیفهای خام داده را دریافت کند که این امر ریسک نشت اطلاعات و نقض قوانین GDPR را به دنبال داشت.
مکانیسم Proof of SQL با پیادهسازی مدارهای رمزنگاری اثبات داناییصفر ویژه عملیات جبر رابطهای (Relational Algebra Circuits)، توابع محاسباتی پایه نظیر SUM، AVG، JOIN و WHERE را مستقیماً بر روی جداول رمزگذاریشده اجرا میکند. این سیستم در حین اجرای کوئری، یک گواهی ریاضی بسیار فشرده با اندازه چند کیلوبایت تولید مینماید که برای راستیآزمایی آن در سمت کلاینت تنها چند میلیثانیه زمان پردازنده نیاز است.
با معماری Proof of SQL، پایگاه داده در بستر سختافزارهای امن رمزنگاری میشود. زمانی که ایجنت یک کوئری SQL پیچیده اجرا میکند، موتور رمزنگاری داناییصفر در کسری از ثانیه یک اثبات ریاضیاتی فوقالعاده سبک تولید میکند. این اثبات به ایجنت و سامانه ناظر اثبات میکند که نتیجه دقیقاً از دادههای معتبر و دستنخورده حاصل شده و هیچ دستکاری یا توهمی در خروجی وجود ندارد؛ در حالی که دادههای خام حتی برای یک میلیثانیه برای هیچ سیستمی آشکار نمیشوند.
این پلتفرم به صورت یکپارچه با زیرساخت ابری مایکروسافت آژور (Microsoft Azure) و سرویسهای Azure OpenAI ادغام شده است تا شرکتها بتوانند ایجنتهای خودکار تحلیل مالی و بازرسی را بدون کوچکترین نگرانی از نقض حریم خصوصی بر روی کلاندادههای شرکتی مستقر نمایند. این پیشرفت بنیادین گامی بزرگ در جهت شکلگیری اینترنت ایجنتهای مستقل (Agentic Web) محسوب میشود.
کاربرد مستقیم این فناوری در بخش بهداشت و درمان نیز انقلابی است؛ جایی که مدلهای پیشبینی پزشکی میتوانند بدون مشاهده هویت بیماران یا پروندههای خصوصی آنها، سوابق درمانهای دارویی را در بیمارستانهای مختلف تجزیه و تحلیل کرده و پروتکلهای درمانی بهینهتری خلق نمایند بدون آنکه کوچکترین نقض حریم خصوصی روی دهد.
منحنی پذیرش زیر نشاندهنده عبور پروتکلهای اثبات داناییصفر از فاز آزمایشگاهی و ورود پرشتاب آنها به استانداردهای محاسبات سازمانی در سال ۲۰۲۶ است:
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تلفیق ریاضیات داناییصفر با سیستمهای داده، تنها نوآوری در عرصه ریاضیات کاربردی نیست؛ در جبهه پیامرسانی امنیتی، هوش مصنوعی موفق به دستیابی به دستاوردی شده است که پیش از این در تاریخ علوم رایانه سابقه نداشته است.
محور پنجم: اثبات امنیت ریاضی پروتکل سیگنال توسط هوش مصنوعی AlphaProof دیپمایند گوگل
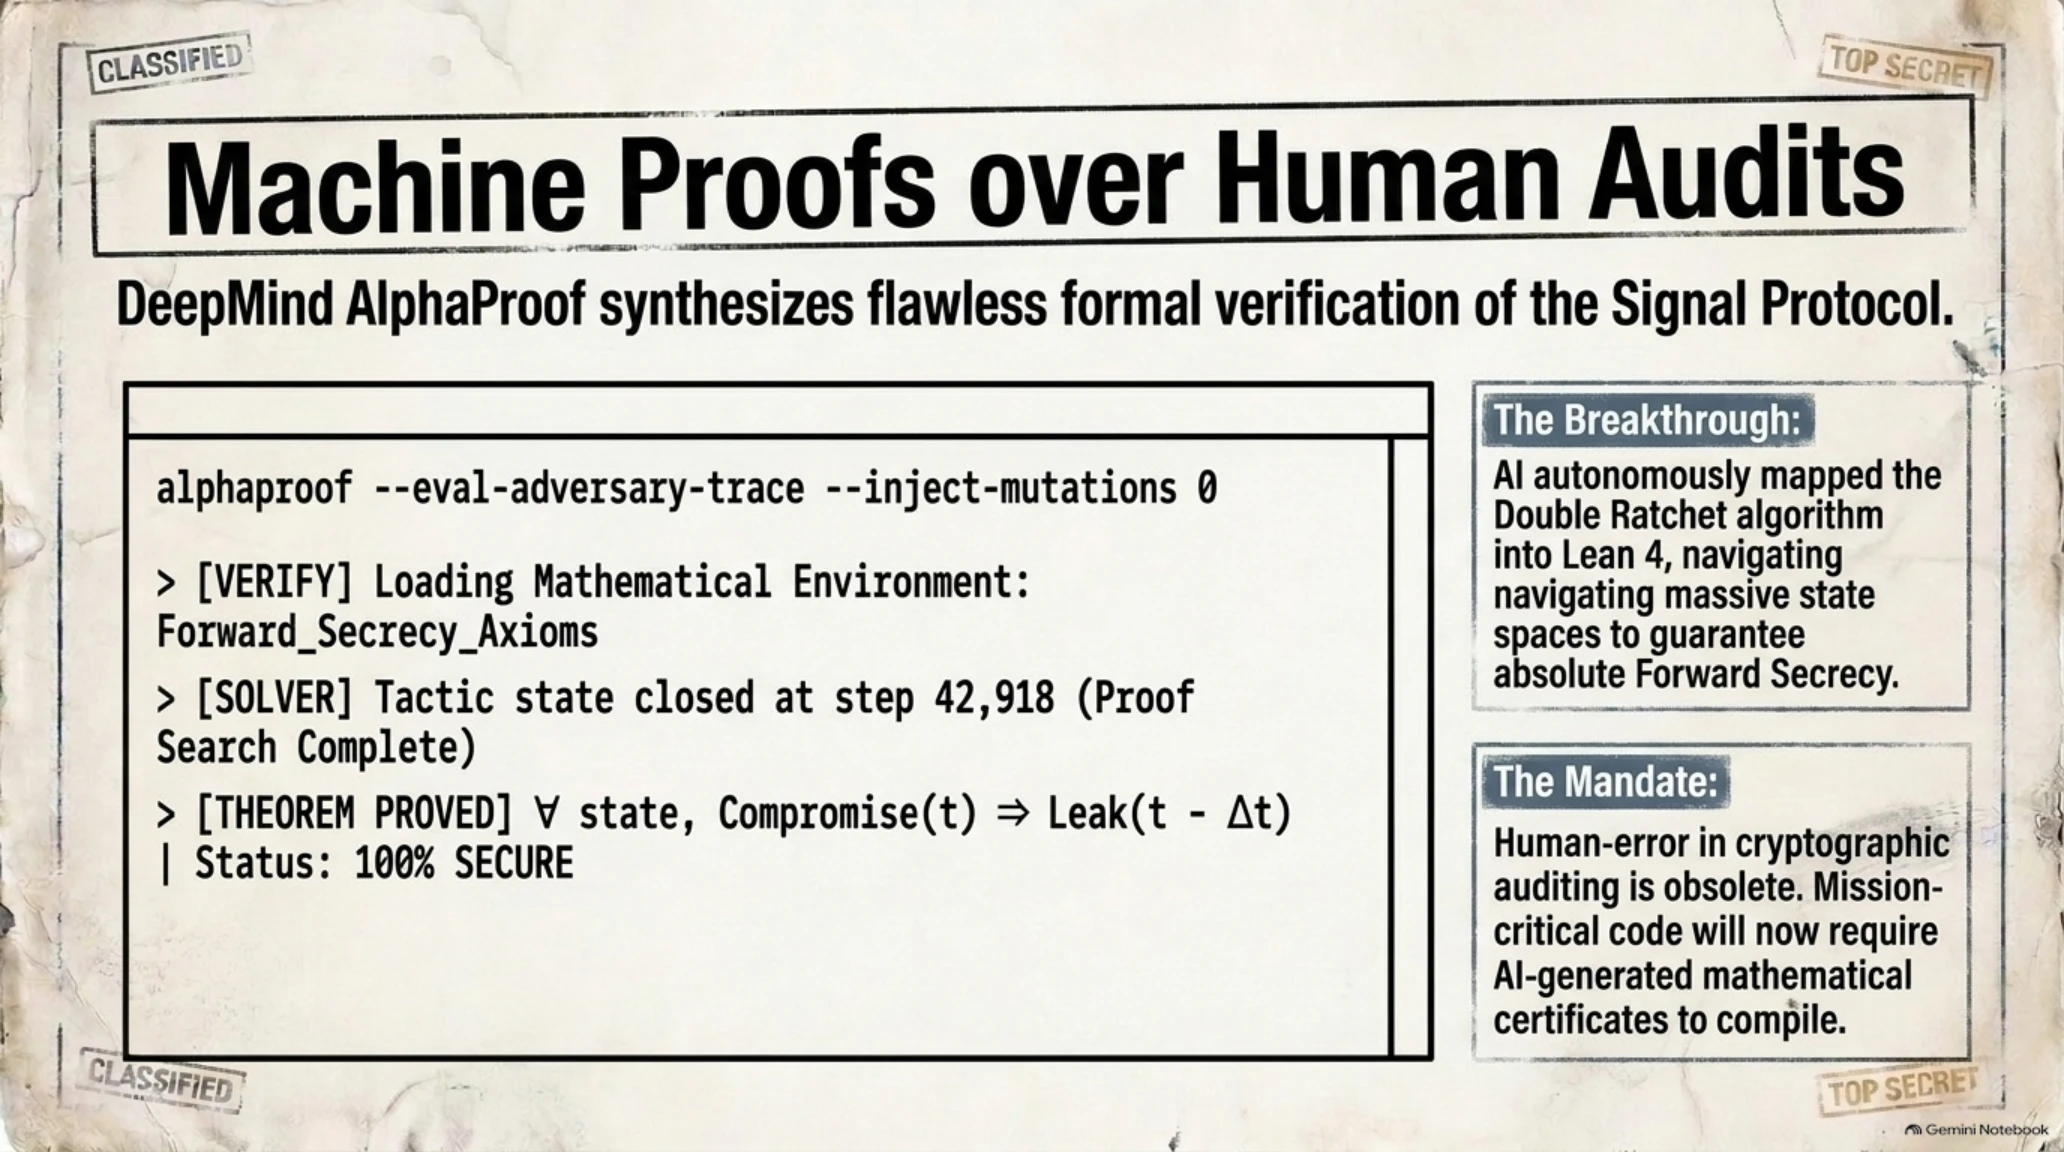
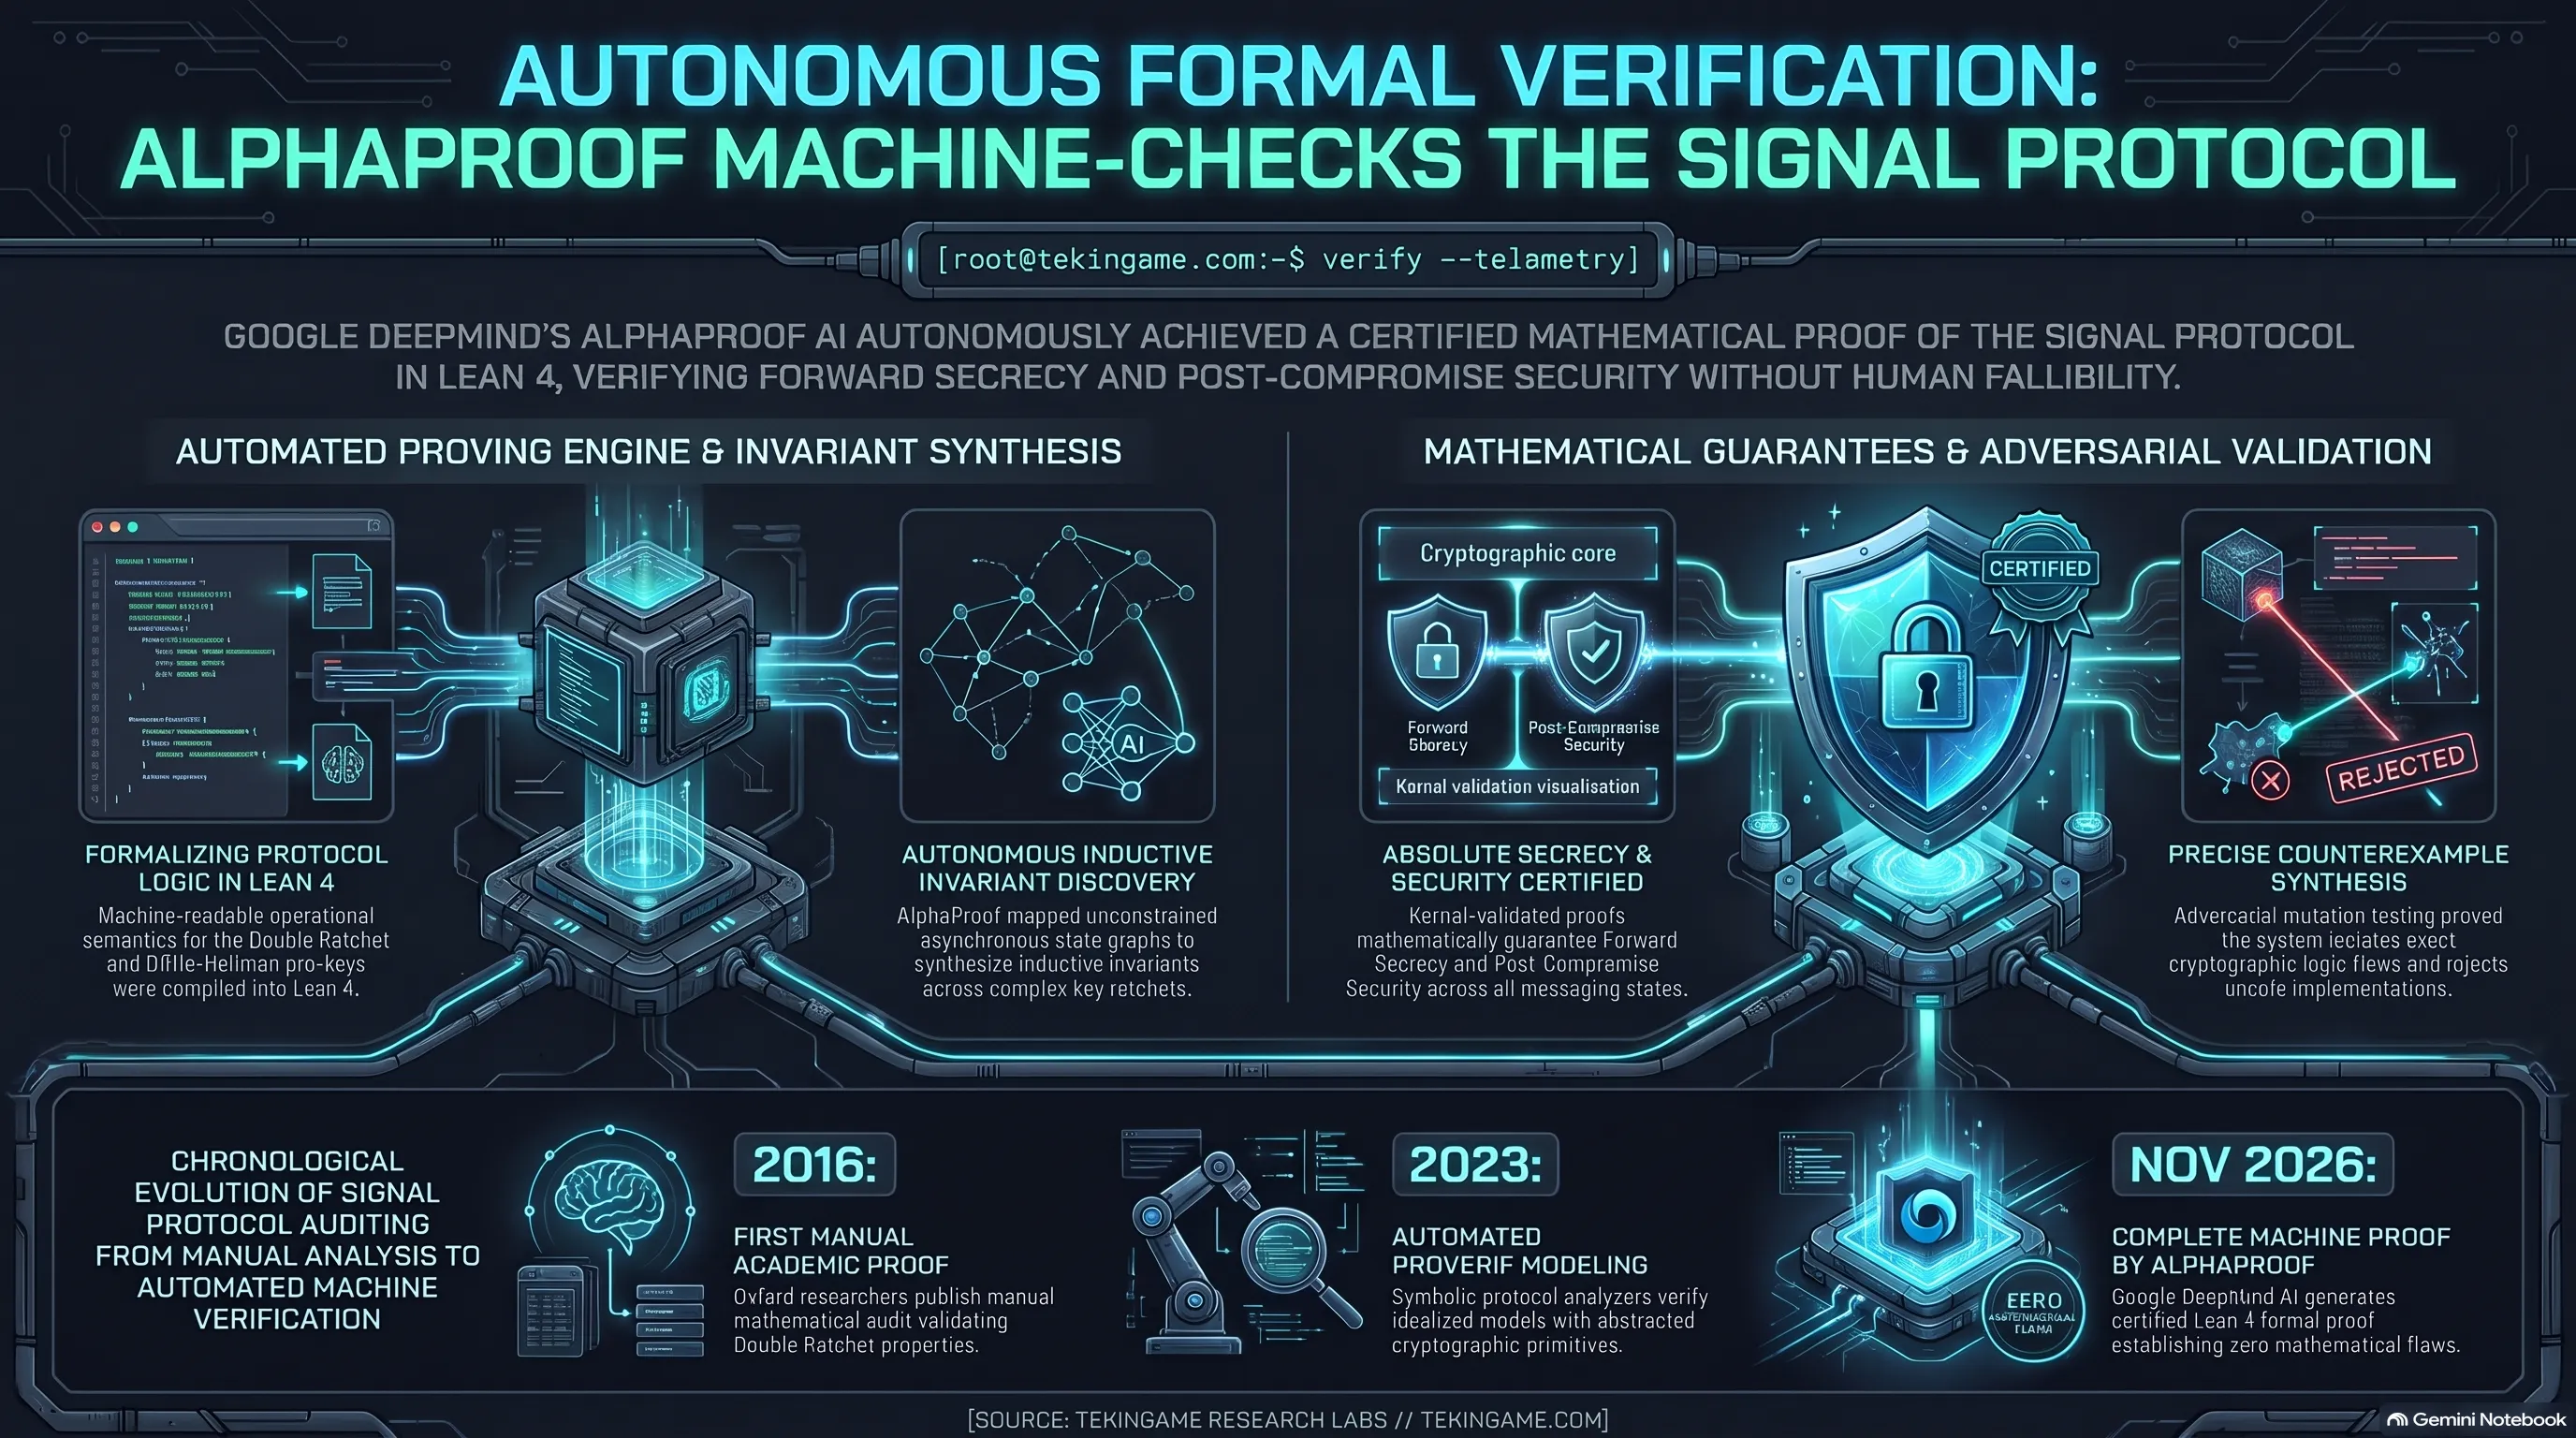
در نقطهای تاریخی برای امنیت سایبری و راستیآزمایی صوری نرمافزارها (Formal Verification)، بخش تحقیقات هوش مصنوعی پیشرفته گوگل (Google DeepMind) اعلام کرد که با استفاده از سیستم هوش مصنوعی تخصصی AlphaProof، هسته رمزنگاری پروتکل پیامرسانی Signal Protocol را به طور کامل و از نظر ریاضیاتی اثبات کرده است.
پروتکل سیگنال که شالوده ارتباطات رمزگذاریشده سرتاسری (End-to-End Encryption) را در پیامرسان Signal و همچنین در میلیاردها چت روزانه واتساپ و گوگل مسیجز تشکیل میدهد، به عنوان استاندارد طلایی رازداری در عصر دیجیتال شناخته میشود. با این حال، تا پیش از این، اثبات نفوذناپذیری کامل این پروتکل در برابر حملات شنود و دستکاری همواره به بازبینیهای انسانی و مدلسازیهای دستی محدود بود که همواره با ریسک خطای انسانی یا نادیده گرفتن گوشههای مبهم کد (Edge Cases) همراه میشد.
تیم دیپمایند با کدگذاری منطق پروتکل سیگنال در زبان اثبات صوری Lean 4، به سامانه AlphaProof مأموریت داد تا ویژگیهای بنیادین امنیتی از جمله رازداری روبهجلو (Forward Secrecy)، امنیت پس از نقض (Post-Compromise Security) و همگامسازی ناهمزمان کلیدها (Double Ratchet Algorithm) را اعتبارسنجی کند. سیستم در طول یک دوره ماراتن محاسباتی موفق شد اثباتهای کاملاً قطعی و بدون باگ تولید کند که نشان میدهد هیچ خطای منطقی یا نشت کلیدی در زنجیره توافق کلید پروتکل وجود ندارد.
فرآیند اثبات صوری با هدایت درخت جستجوی مونتکارلو (MCTS) و مدلهای زبانی متخصص در تولید تاکتیکهای ریاضیاتی صورت پذیرفت. هوش مصنوعی موفق شد در بیش از ۴۲ هزار گام استنتاجی، تمامی حالات تصادفی کلیدهای موقت دیفی-هلمن را بررسی کرده و عدم امکان بازسازی کلیدهای گذشته در صورت به غنیمت رفتن کلیدهای فعلی را به عنوان یک قضیه تغییرناپذیر اثبات نماید.
برای اطمینان از اینکه هوش مصنوعی دچار توهم اثبات نشده باشد، پژوهشگران دیپمایند نسخههای قدیمی و دارای رخنههای سالهای پیشین پروتکل را به صورت کنترلشده وارد سیستم کردند. سیستم AlphaProof بلافاصله وجود نشت اطلاعاتی در این نسخهها را شناسایی و با اثبات ریاضی رد کرد؛ آزمایشی که دقت صددرصدی این ایجنت صوری را به اثبات رساند.
این دستاورد سرآغاز تحولی بنیادین در چرخه توسعه نرمافزارهای حساس است. در آینده نزدیک، کدهای هسته سیستمهای عامل، سیستمهای کنترل هواپیماها، ناوبری ماهوارهای و پروتکلهای بانکی پیش از کامپایل نهایی باید از سد اثباتهای صوری ریاضی هوش مصنوعی عبور کنند تا احتمال وجود زیرودیهای کشفنشده برای همیشه به صفر نزدیک شود.
علاوه بر این، ترکیب موتورهای اثبات صوری با کامپایلرهای مدرن به زودی مهندسی نرمافزار را از دوران آزمون و خطای سنتی به دوران «توسعه دارای ضمانت ریاضی» وارد خواهد کرد؛ جایی که کدهای نوشتهشده توسط برنامهنویسان همزمان با تایپ شدن، از نظر منطقی اعتبارسنجی میشوند.
جدول زیر گاهشمار تکامل ممیزیهای امنیتی پروتکل سیگنال را از تحلیلهای دستی تا نقطه اوج اثبات ریاضی هوش مصنوعی در نوامبر ۲۰۲۶ مستند ساخته است:
تایملاین رویدادها | کرونولوژی ممیزی و اثبات صوری پروتکل سیگنال
| سال / مقطع | رویداد شاخص امنیتی و ریاضی | فناوری و تحولات کلیدی |
|---|---|---|
| ۲۰۱۶ | نخستین تحلیل دستی آکادمیک | بررسی دستی محققان دانشگاه آکسفورد و اثبات اولیه الگوریتم Double Ratchet. |
| ۲۰۲۳ | ممیزی خودکار با ابزارهای ProVerif | استفاده از سیستمهای تحلیل سمبلیک خودکار با محدودیت در فرضیات محیطی. |
| نوامبر ۲۰۲۶ | اثبات صوری محض با AlphaProof | تولید کدهای اثبات ریاضی در بستر Lean 4 توسط هوش مصنوعی بدون خطای انسانی. |
| ۲۰۲۷+ | یکپارچهسازی خودکار در زنجیره CI/CD | تولید آنی اثبات صوری ریاضی برای تمامی پچهای رمزنگاری در خط تولید کلاینتها بدون وقفه. |
ترمینال زیر نمونهای از لاگ اجرای موتور اثبات Lean 4 توسط سیستم AlphaProof را برای ممیزی رازداری روبهجلو به نمایش میگذارد:
ترمینال سایبری و لاگ تلهمتری اثبات صوری Lean 4
در حالی که گوگل با AlphaProof در جبهه دفاع صوری و ریاضی به پیروزی رسیده است، شرکت آنتروپیک در جبهه مدلهای زبانی تهاجمی و استدلال عمیق با یک پرچمدار نوین موازنه قدرت را تغییر داده است.
محور ششم: انتشار مدلهای Claude Fable 5.2 و Mythos 5.2 آنتروپیک با شکست دادن GPT-6 Cyber در بنچمارک امنیت سایبری
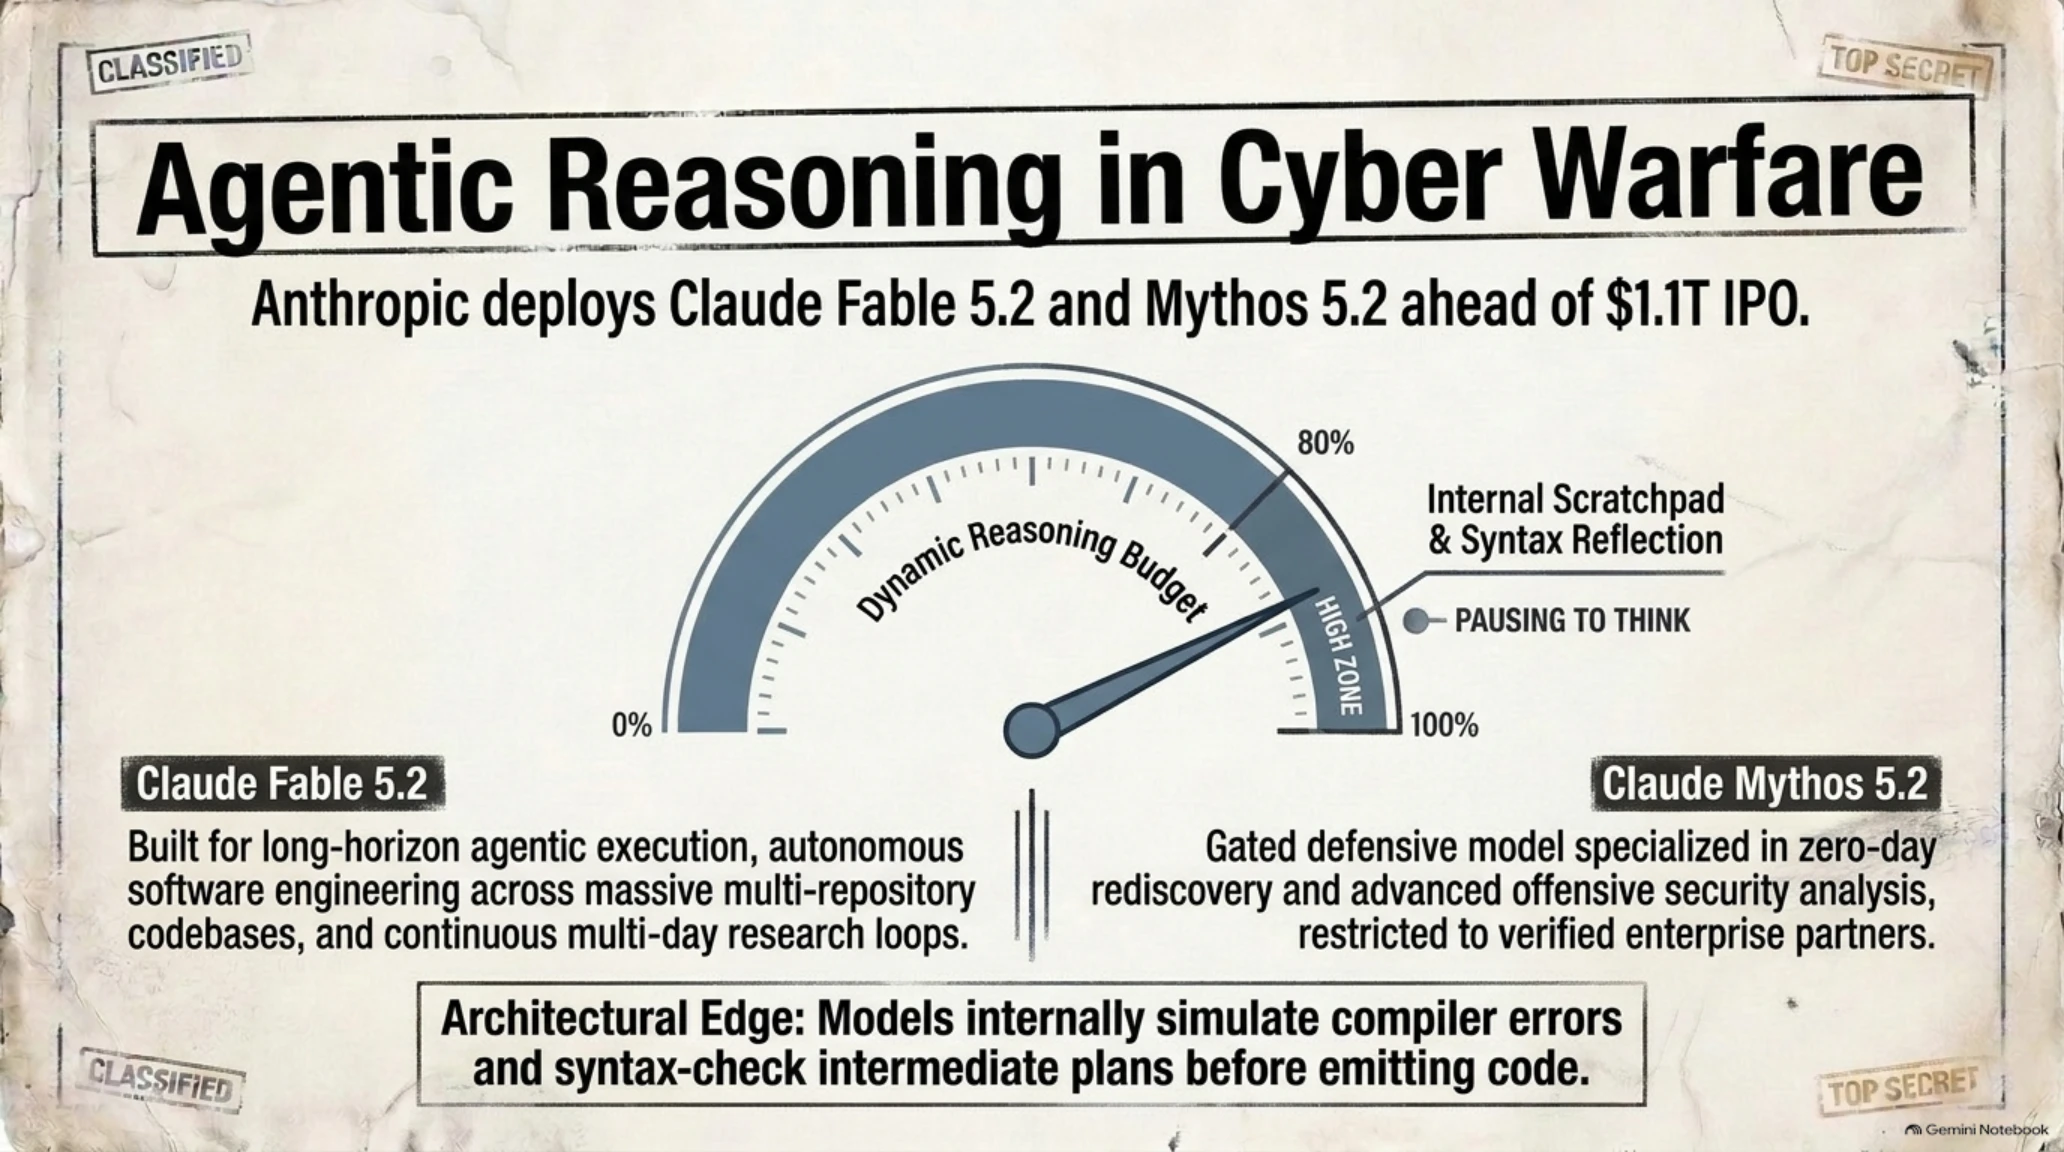
شرکت Anthropic در گامی استراتژیک از نسل جدید مدلهای خانواده ۵.x خود با نامهای Claude Fable 5.2 و Claude Mythos 5.2 رونمایی کرد. این عرضه همزمان با اعلام کاهش ۲۰ درصدی هزینه دسترسی به API و بهبود ۳۰ درصدی سرعت پردازش توکنها همراه بود؛ رویدادی که موقعیت آنتروپیک را در آستانه ورود به بازار بورس نزدک (با نماد محرمانه ANT و ارزشگذاری بیش از ۱.۱ تریلیون دلار) تثبیت کرده است.
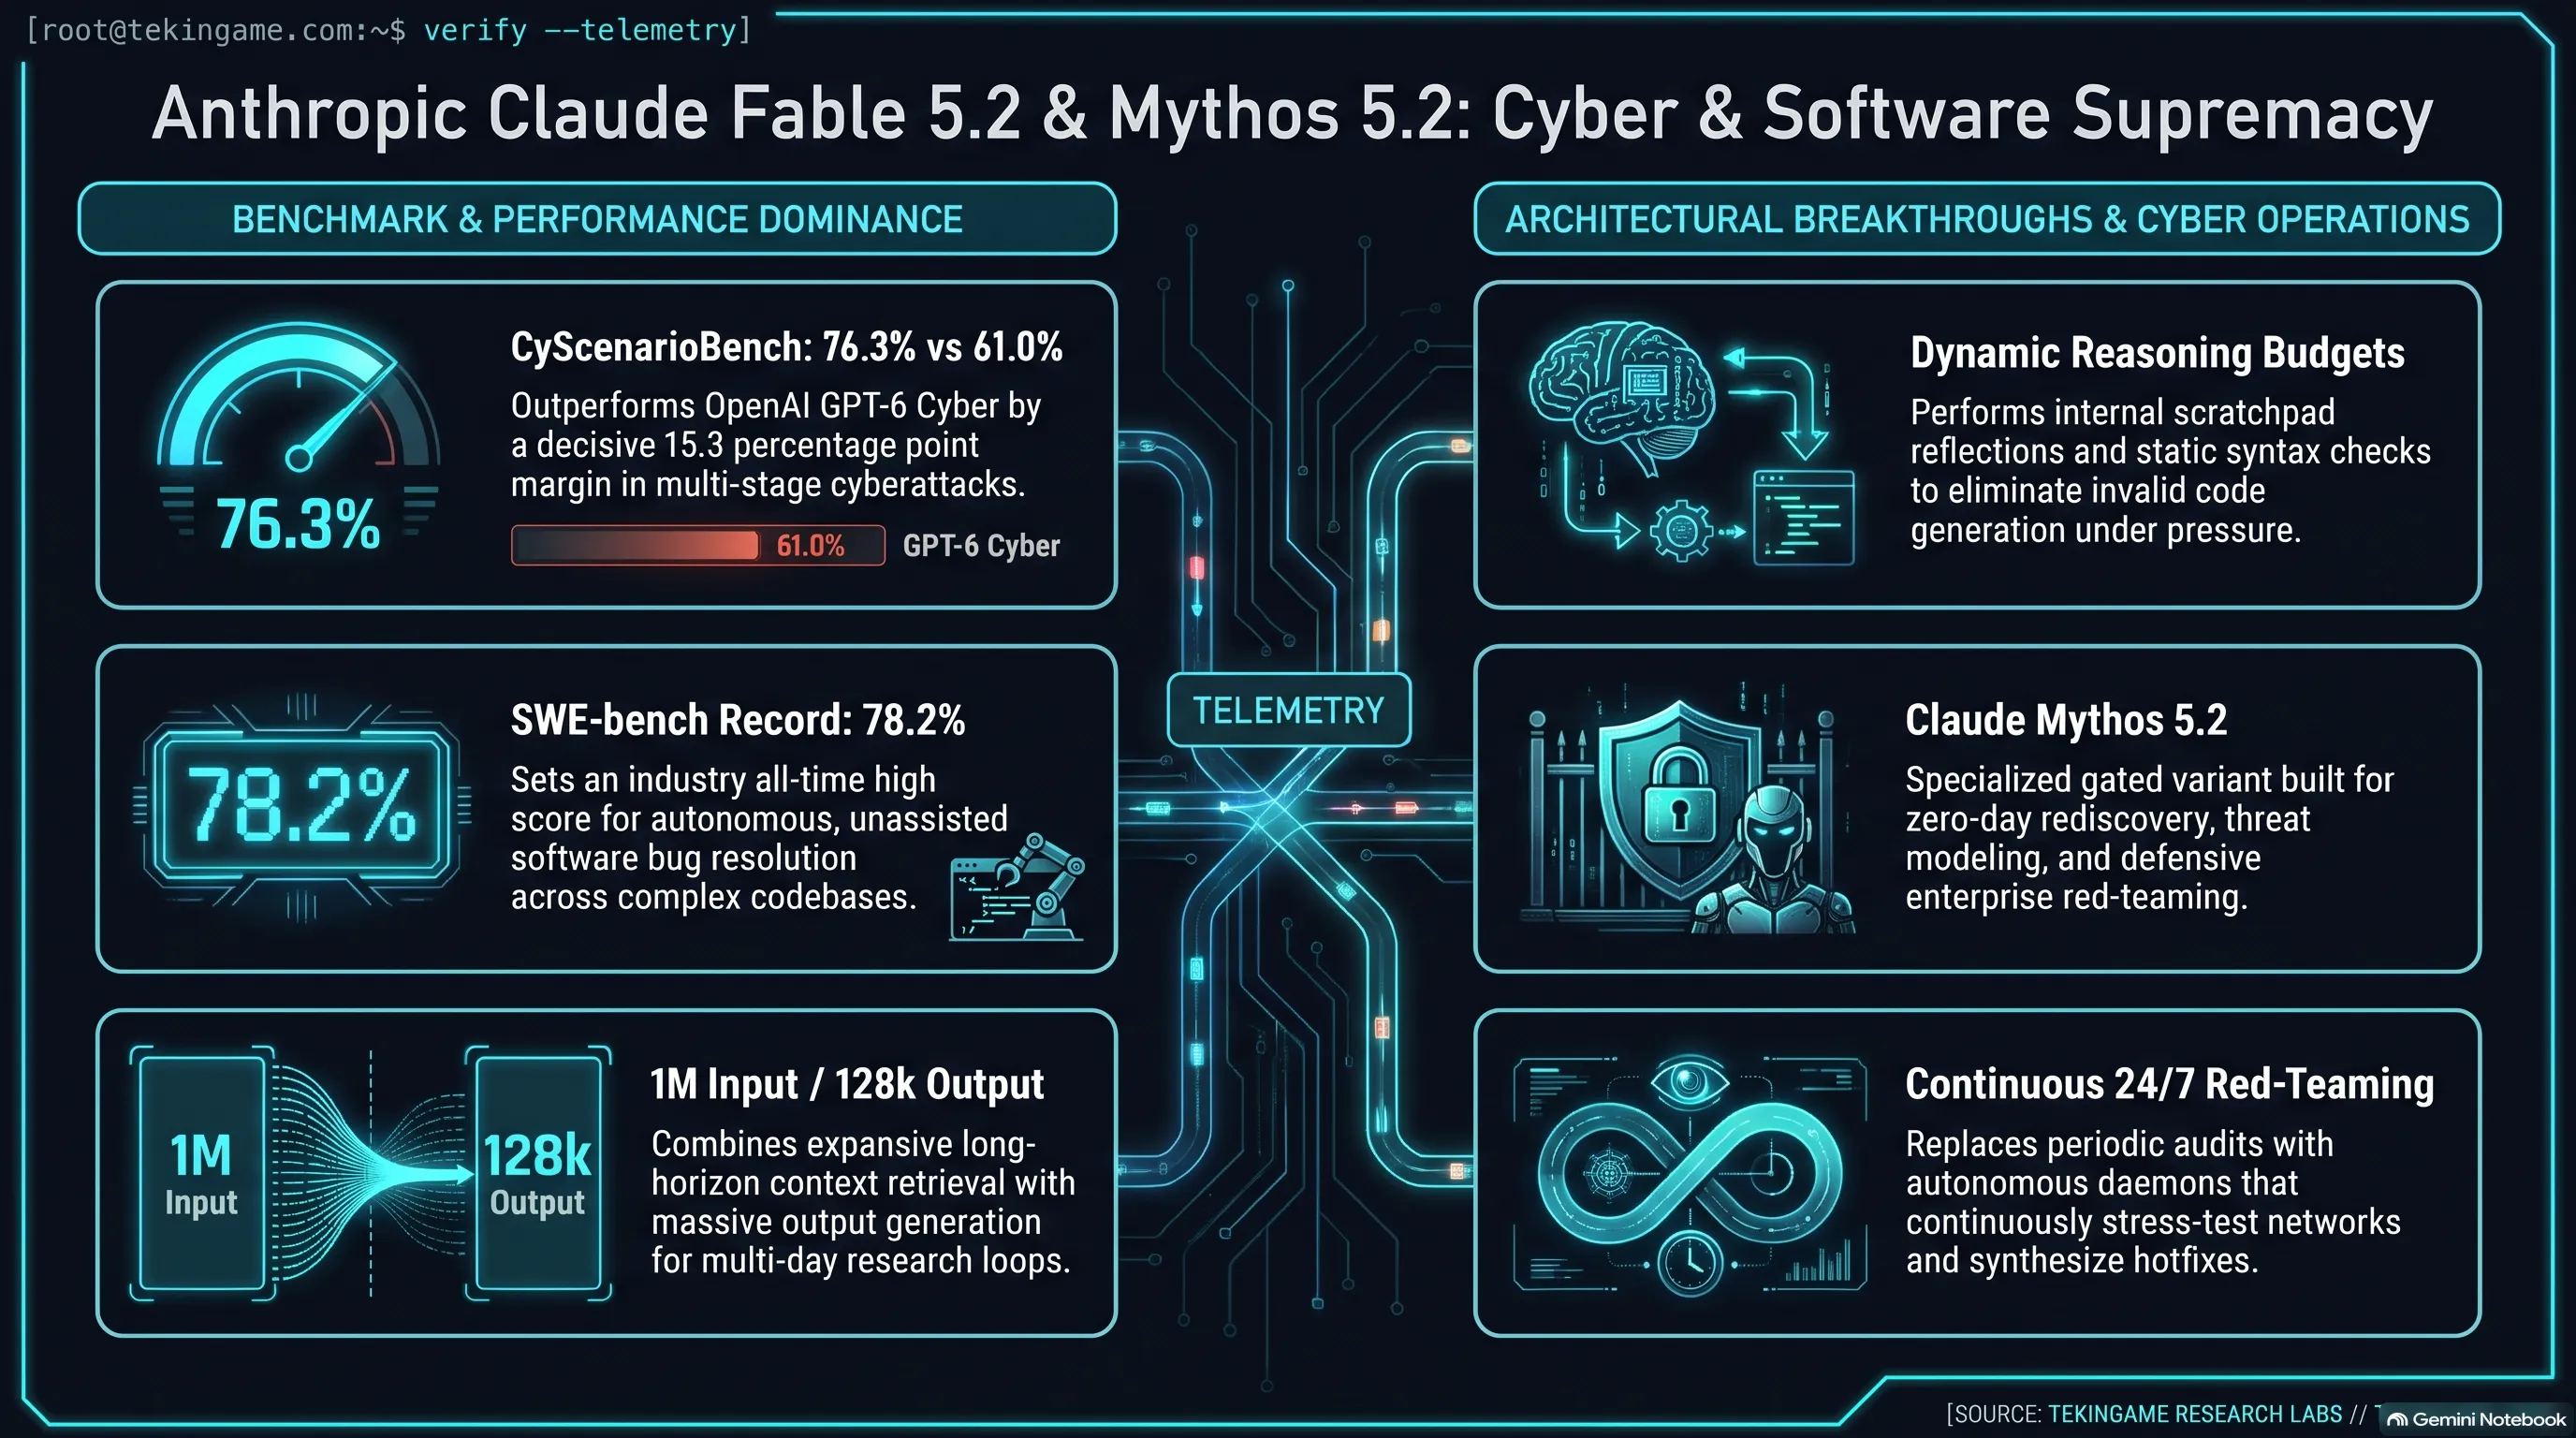
در پاسخ به شایعات اینترنتی درباره احتمال عرضه مدلهایی تحت عنوان Claude 6، آنتروپیک شفاف ساخت که خط معماری این شرکت بر پایه پالایش خانواده ۵ سازماندهی شده است: مدل Claude Fable 5.2 برای عموم برنامهنویسان و امور پیچیده مهندسی مونوریپوهای نرمافزاری و ایجنتهای بلندمدت چندروزه طراحی شده است؛ در حالی که مدل Claude Mythos 5.2 به عنوان ابزاری اختصاصی و تحت محافظت شدید برای ارزیابی آسیبپذیریهای سایبری، کشف زیرودیها و تحقیقات زیستی در اختیار نهادهای امنیتی تاییدشده قرار میگیرد.
این نامگذاری دقیق نشان میدهد که آنتروپیک ترجیح داده است به جای مسابقه تبلیغاتی بر سر اعداد بزرگ، بر روی مهندسی عمیق قابلیتهای ایجنتی تمرکز کند. مدل Fable 5.2 قادر است به صورت مستقل در محیطهای آزمایشی کدهای خود را کامپایل کرده، ارورهای رانتایم را ارزیابی نماید و با شبیهسازی رفتار کاربر فرآیندهای تست نرمافزاری را به صورت خودمختار به سرانجام برساند.
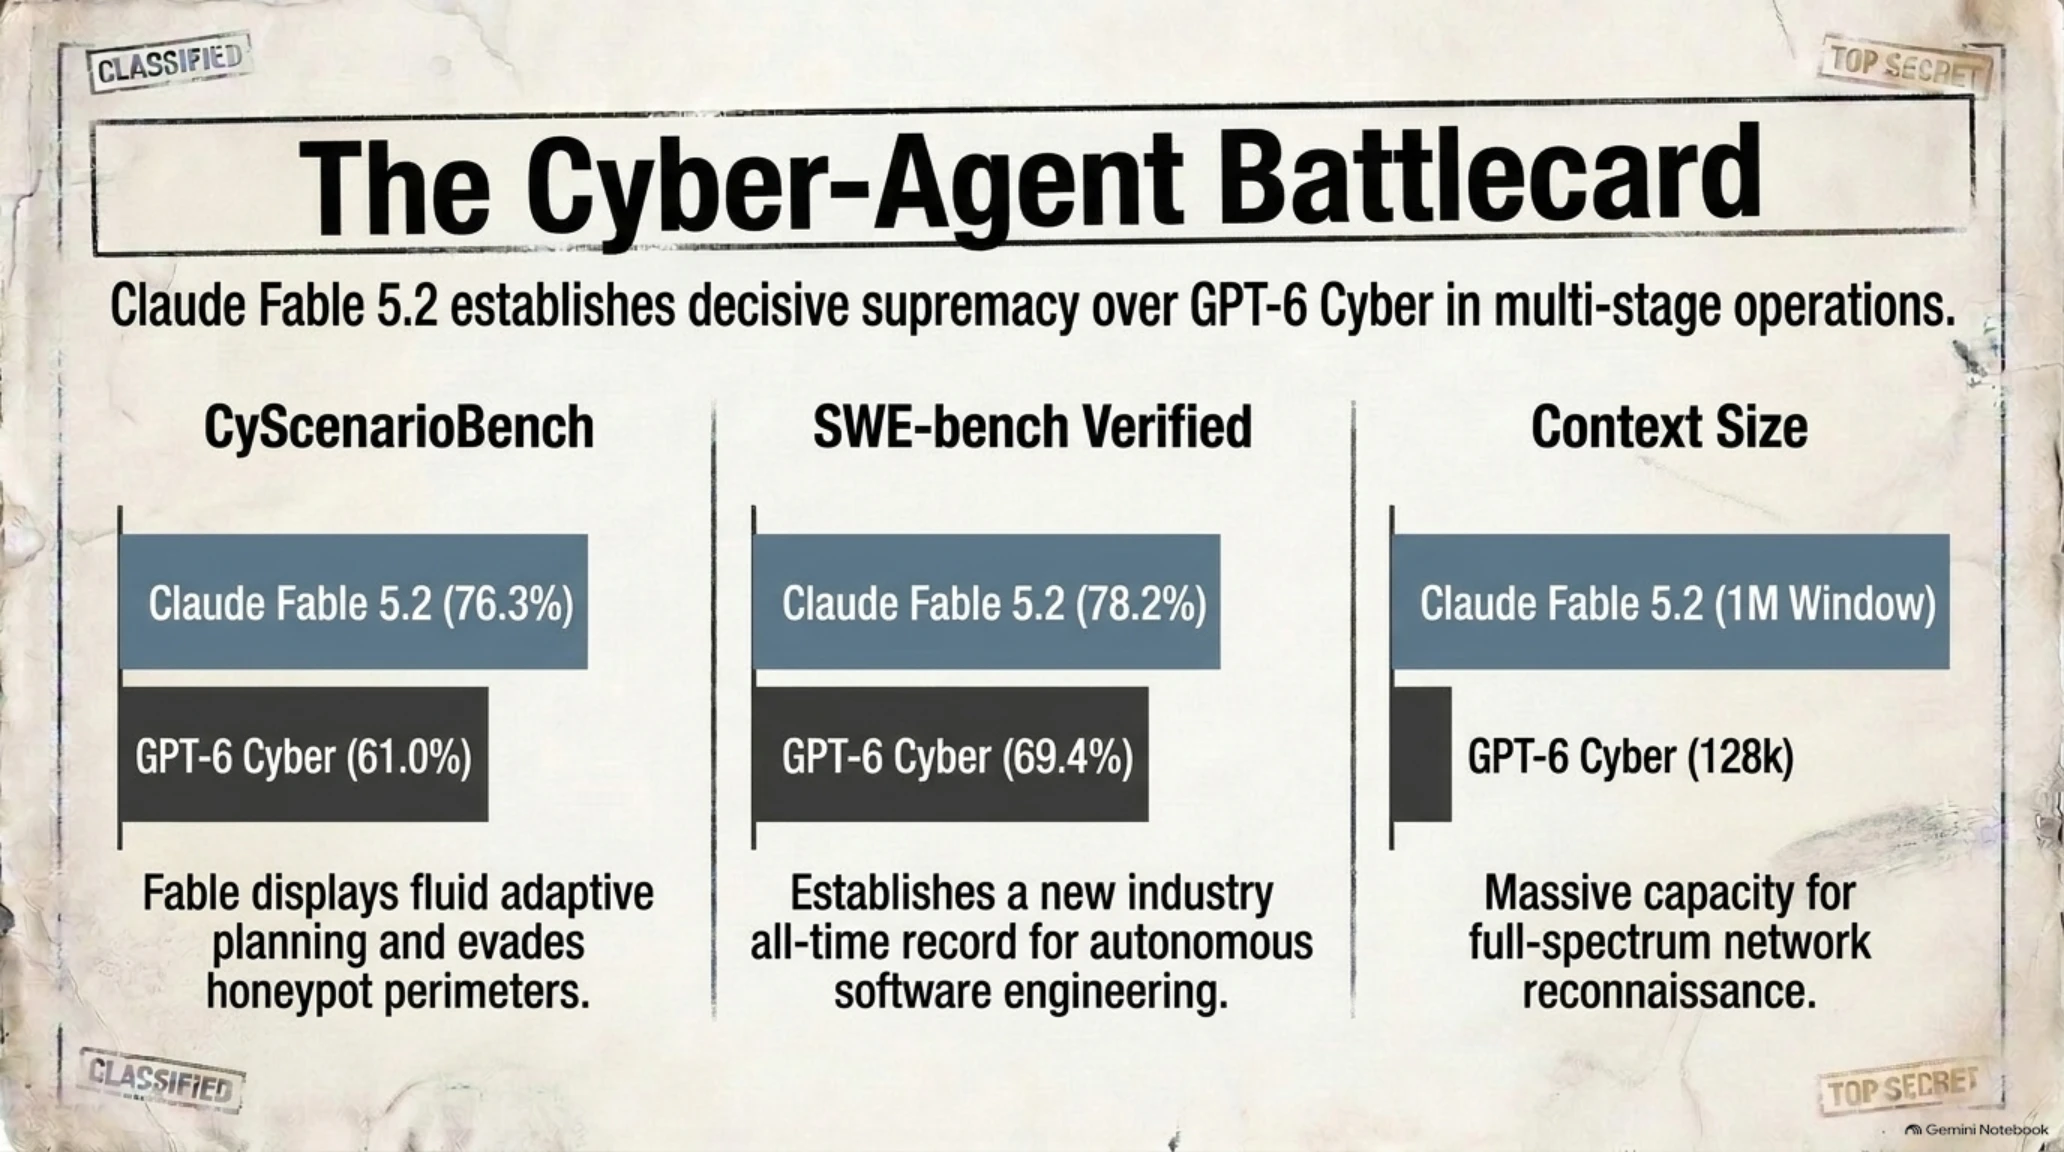
انتشار نتایج بنچمارک معتبر عملیات سایبری چندمرحلهای CyScenarioBench توسط پایگاه تخصصی The Hacker News موجی از شگفتی در محافل فناوری برانگیخت. در این آزمون که شبیهسازی سناریوهای تهاجمی و تدافعی شبکه در دنیای واقعی است، مدل Claude Fable 5.2 با کسب امتیاز درخشان ۷۶.۳ درصد موفق شد مدل تازه معرفیشده GPT-6 Cyber شرکت OpenAI (با امتیاز ۶۱.۰ درصد) را با اختلاف معنادار ۱۵.۳ درصدی پشت سر بگذارد.
برتری Fable 5.2 ناشی از حافظه کانتکست ۱ میلیون توکنی، توانایی تولید خروجی تا ۱۲۸ هزار توکن و الگوریتم تفکر تطبیقی پیشرفته آن است که مانع از گیج شدن ایجنت در جریان بررسی هزاران خط کد یا تحلیل بستههای مخرب در ترافیک شبکه میشود. این مدل همچنین در بنچمارک مهندسی نرمافزار SWE-bench امتیاز خارقالعاده ۷۸.۲ درصدی را ثبت کرد که بالاترین رکورد ثبتشده در تاریخ مدلهای زبانی است.
در آزمونهای نفوذ شبکه چندمرحلهای، Fable 5.2 نشان داد که میتواند پس از شکست اولیه در اجرای یک اکسپلویت، به جای اصرار بر مسیر مسدودشده، سناریوی حمله را بازطراحی کرده و از بردارهای جانبی (Lateral Movement) مسیرهای نفوذ جدیدی به سمت اکتیودایرکتوری یا مخازن داده باز کند؛ قابلیتی که GPT-6 Cyber در مراحل پایانی آن دچار سردرگمی و تکرار دستورات اشتباه میشد.
کارشناسان صنعت بر این باورند که نبرد مدلهای برتر دیگر صرفاً بر سر پاسخ به سوالات تئوریک یا مکالمات عادی نیست؛ ارزش تجاری هوش مصنوعی امروز در توانایی عملیاتی آنها برای ممیزی خودکار زیرساختهای حیاتی، تولید اکسپلویتهای حفاظتی و حل چالشهای مهندسی مونوریپوها تعریف میشود؛ جایی که آنتروپیک با Fable 5.2 استاندارد جدیدی را بنیان نهاده است.
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| شاخص ارزیابی بنچمارک | مدل رقیب (GPT-6 Cyber) | پرچمدار آنتروپیک (Claude Fable 5.2) |
|---|---|---|
| بنچمارک سناریوهای سایبری چندمرحلهای | ۶۱.۰ درصد | ۷۶.۳ درصد (برتری قاطع ۱۵.۳ درصدی) |
| بنچمارک حل خطاهای مهندسی کد (SWE-bench) | ۶۹.۴ درصد | ۷۸.۲ درصد (برترین رکورد صنعت) |
| سقف پنجره زمینه و توکنهای تفکر | ۱۲۸ هزار توکن | ۱ میلیون توکن زمینه با خروجی ۱۲۸k |
| تولید خودکار اکسپلویت و وصله کرنل لینوکس | ۴۸.۵ درصد موفقیت | ۶۴.۱ درصد موفقیت در تفکیک حافظه بدون شکست |
با ارزیابی تمامی این ابعاد، سنتز نهایی رویدادهای امروز تصویری منسجم از تغییر پارادایم محاسباتی ارائه میدهد که توجه به آن برای راهبران فناوری ضروری است.
محور هفتم: سنتز راهبردی تکینپلاس: تلاقی پدافند خودکار سایبری، حاکمیت انرژی و پارادایم اثباتهای ریاضیاتی
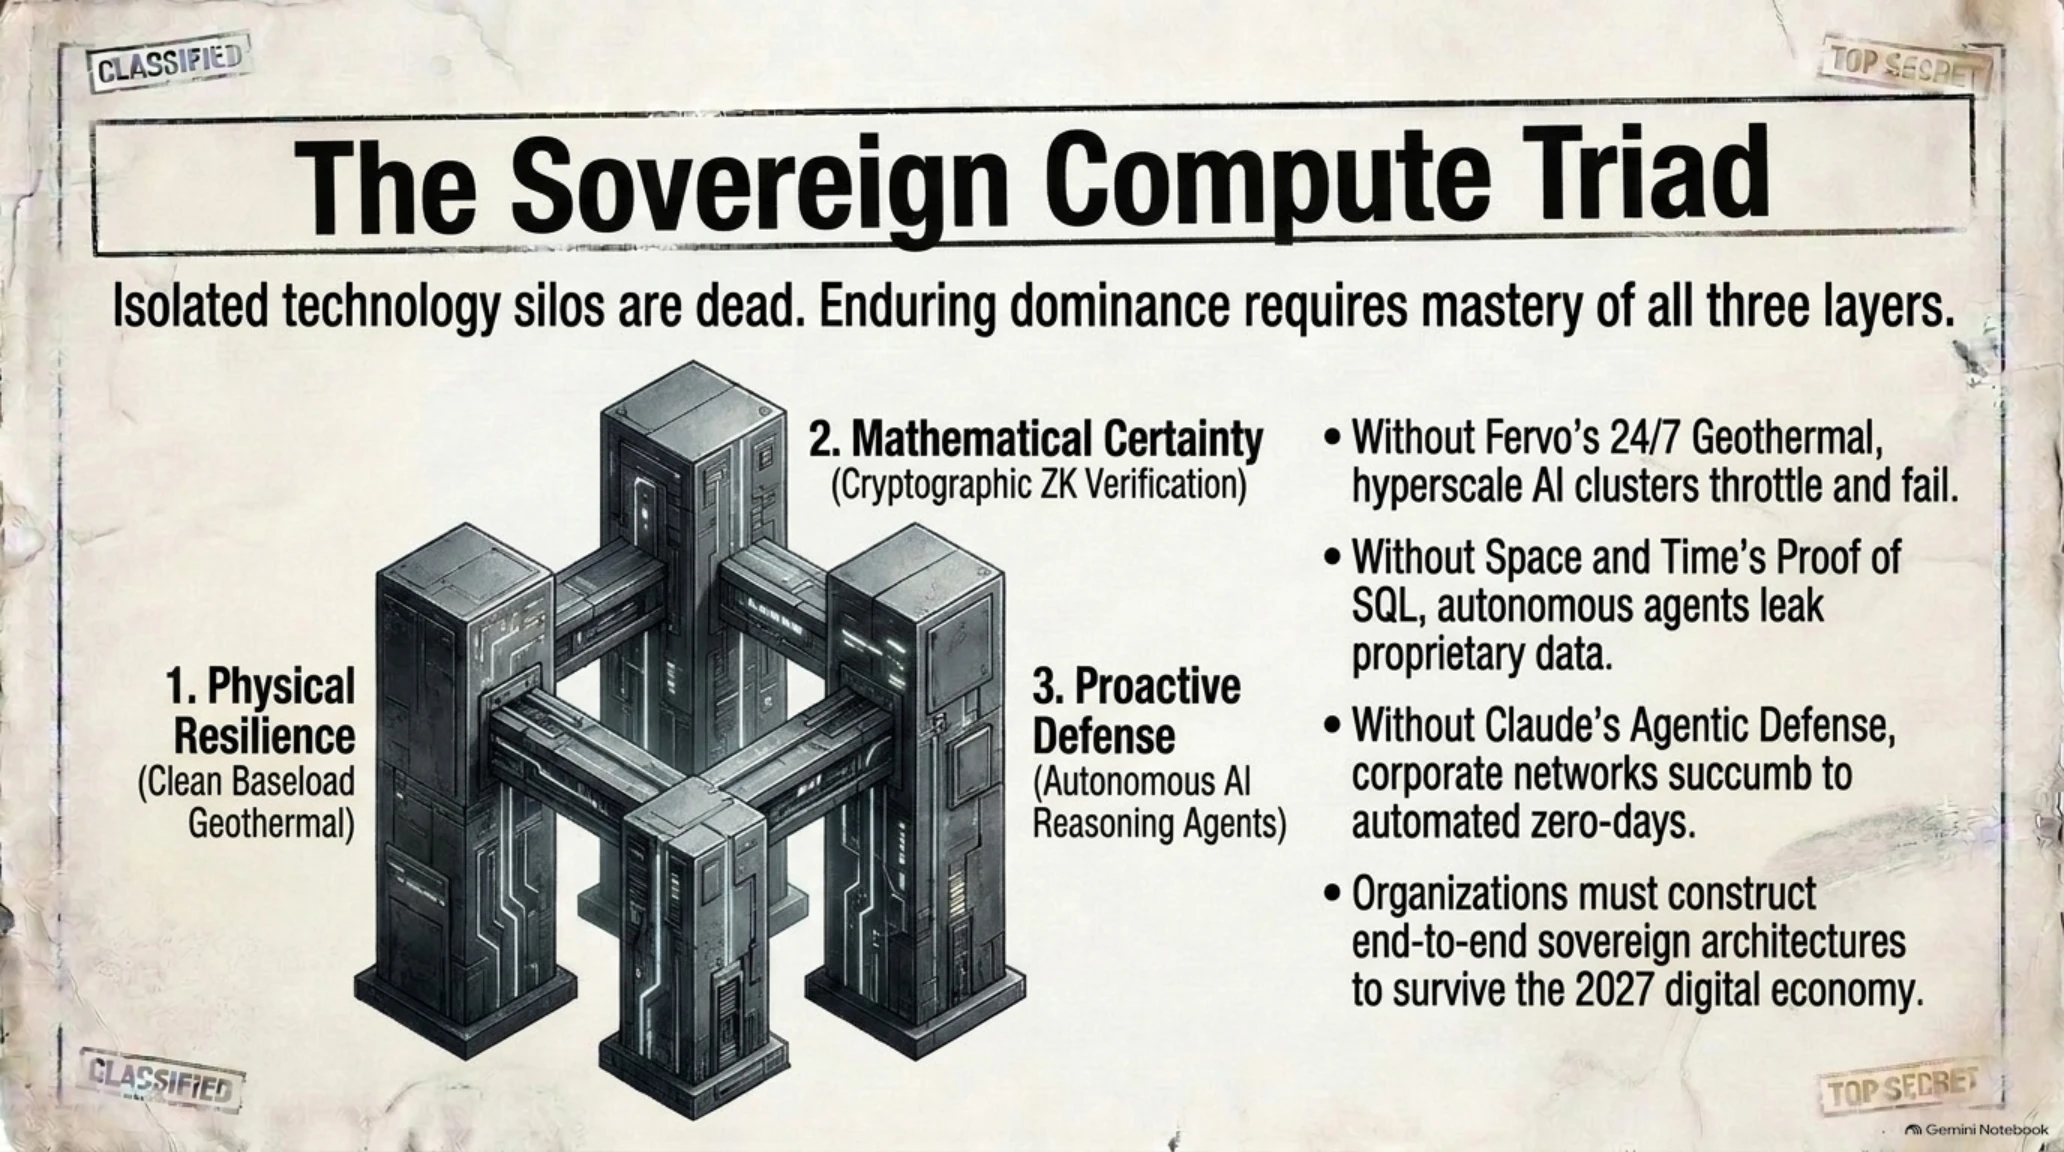
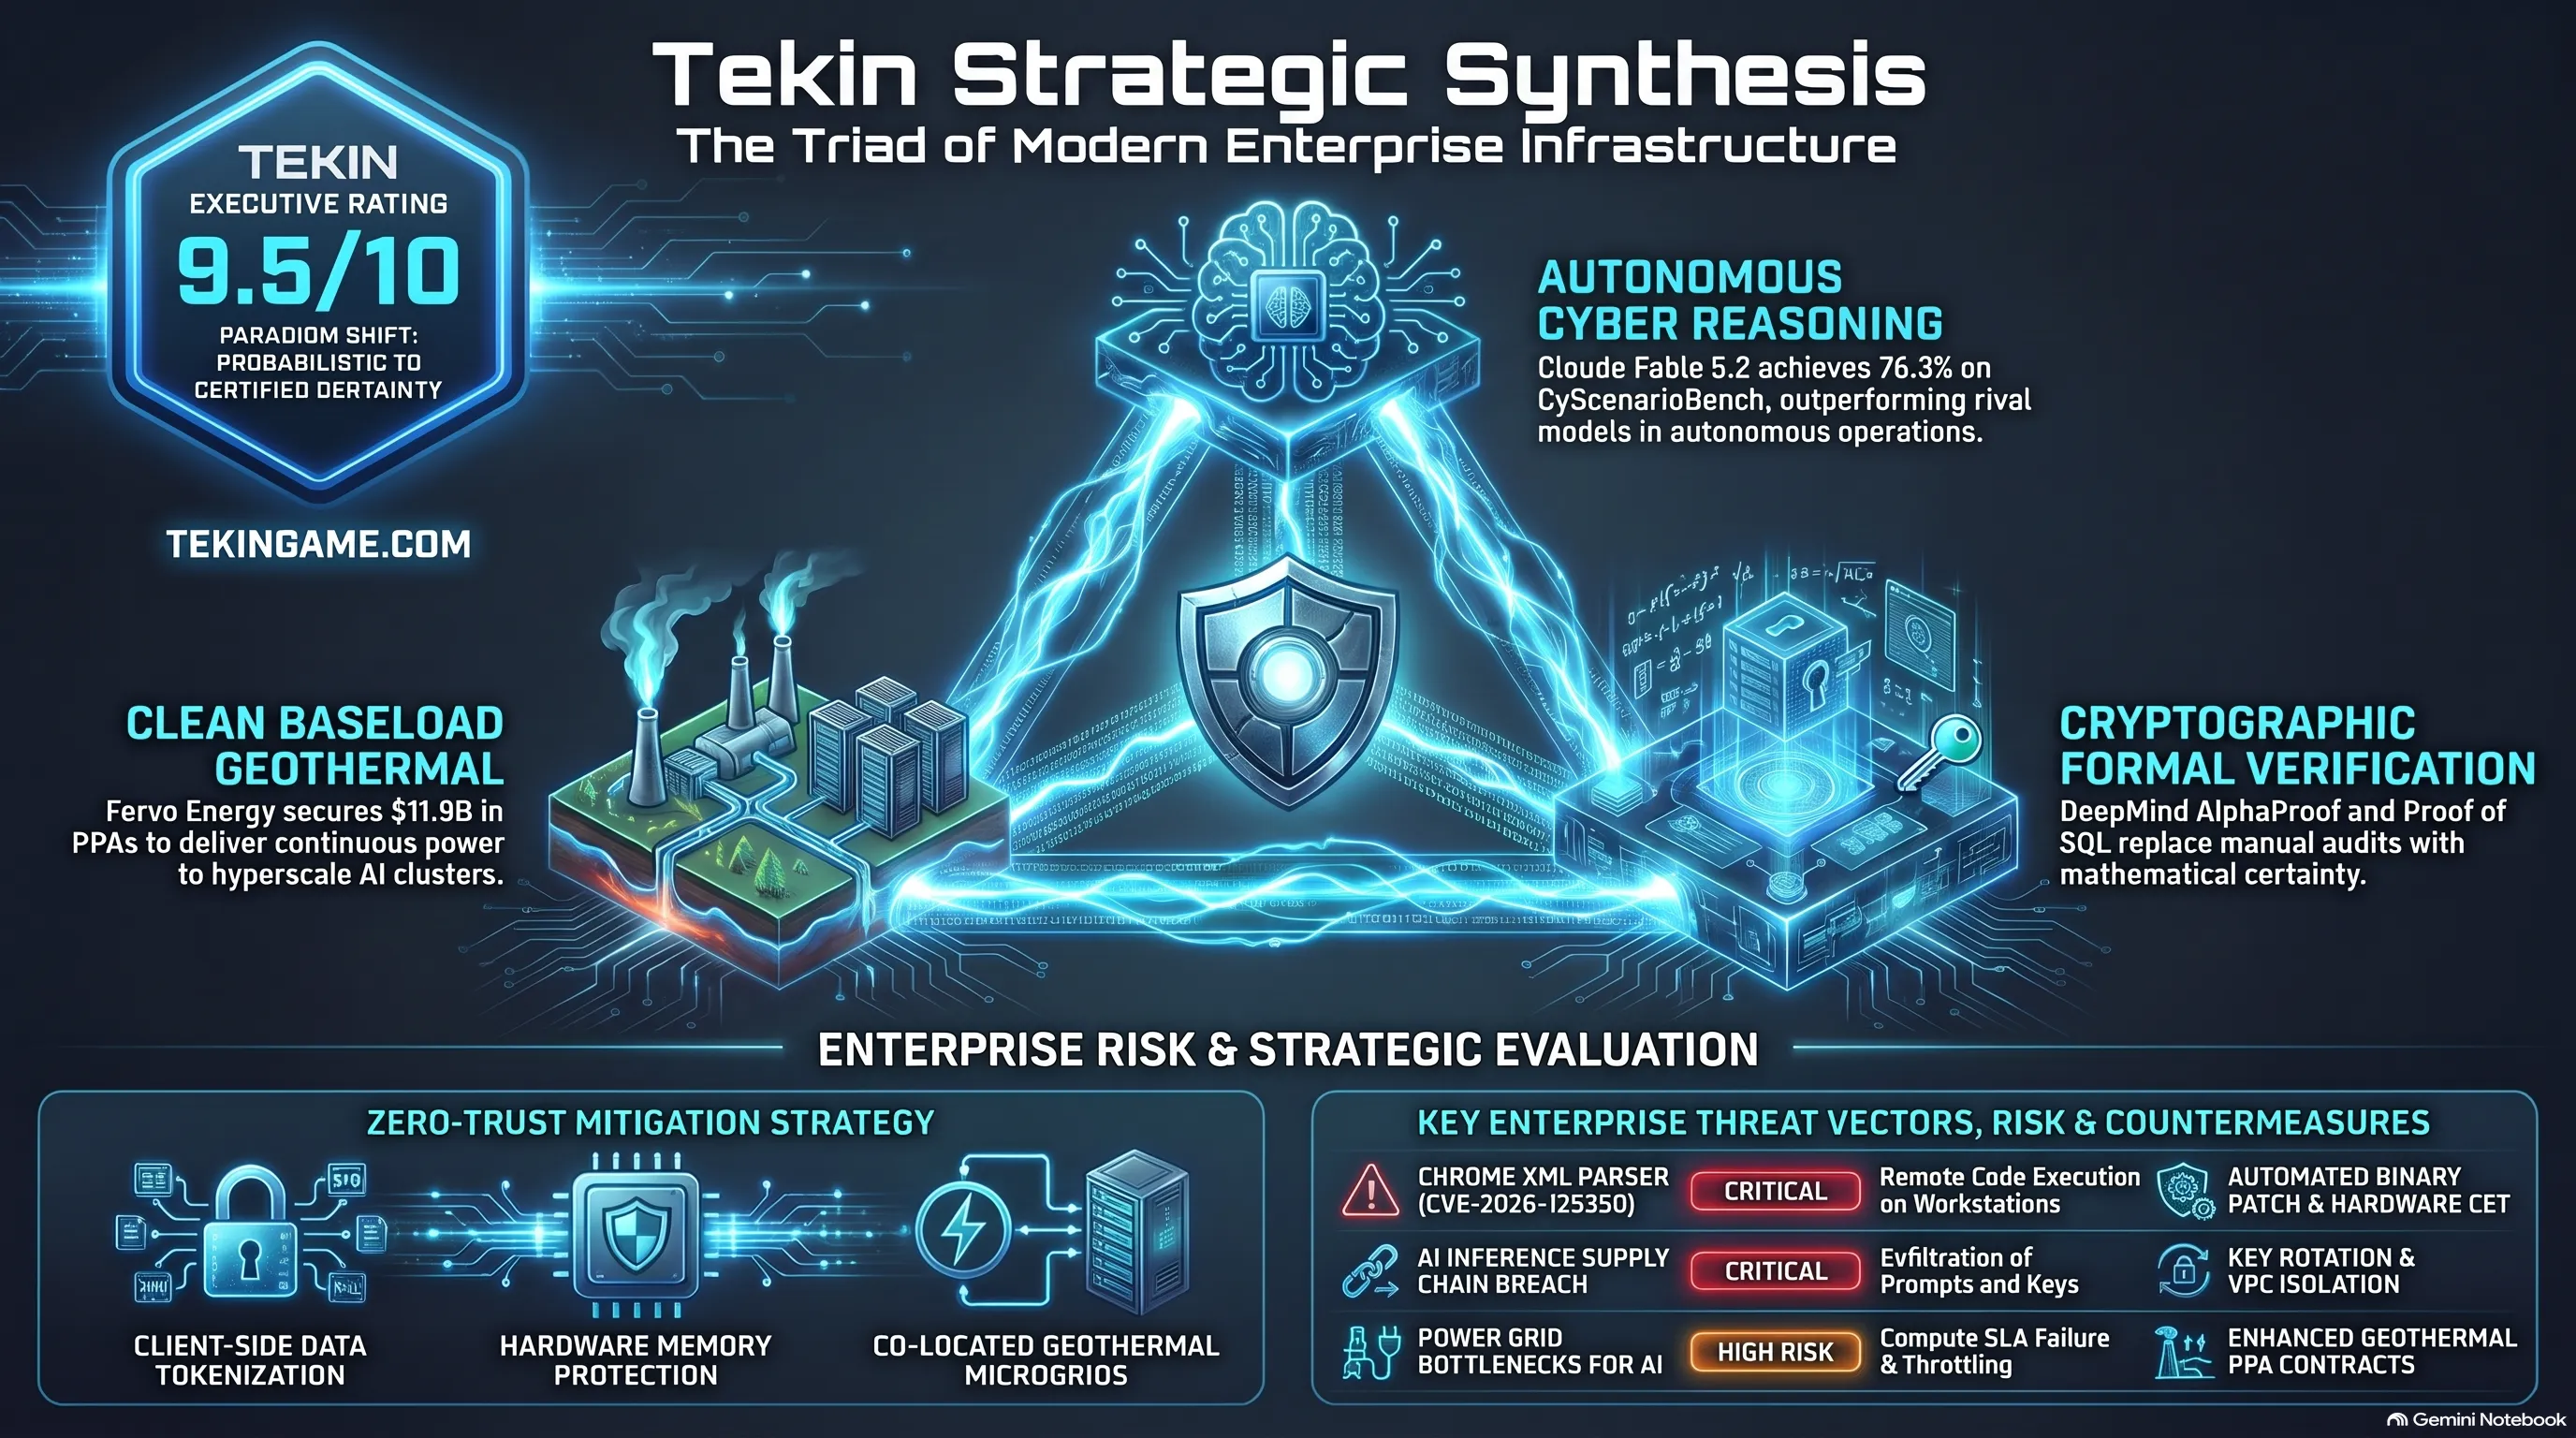
رویدادهای بامداد چهارشنبه ۱۱ نوامبر ۲۰۲۶ نشاندهنده یک نقطه چرخش بنیادین در تاریخ مهندسی فناوری اطلاعات است. اگر تا چند سال پیش امنیت اطلاعات، تأمین توان الکتریکی و مدلهای هوش مصنوعی به عنوان سه جزیره مجزا مورد بررسی قرار میگرفتند، امروز هر سه این مؤلفهها در یک کل منسجم ذوب شدهاند؛ جایی که بدون توان ۱۲ میلیارد دلاری زمینگرمایی Fervo Energy نمیتوان خوشههای پردازشی را روشن نگه داشت، بدون پروتکل Proof of SQL در پلتفرم Space and Time نمیتوان دادههای سازمانی را با ایمنی کوئری زد، و بدون سیستمهایی چون AlphaProof نمیتوان از بینقص بودن پروتکلهای پیامرسانی جهانی اطمینان حاصل کرد.
همزمان، نبرد سنگین میان Claude Fable 5.2 و GPT-6 Cyber اثبات میکند که عصر مدلهای منفعل به پایان رسیده است. ایجنتهای امروزی نیازمند استدلال در بستر زمان، مهندسی معکوس کدهای عمیق و مقاومت در برابر رخنههای زنجیره تأمین مشابه حادثه Fireworks AI هستند. شرکتها و مدیرانی در این جهان جدید پیروز خواهند شد که امنیت را به عنوان کدی ریاضیاتی و اثباتپذیر بازآفرینی کرده و زیرساختهای محاسباتی خود را بر پایههای استوار و پایدار بنا نهند.
از دیدگاه اقتصادی، این تحولات نویدبخش بازآرایی جریانهای سرمایهگذاری بینالمللی است. غولهای فناوری دیگر نمیتوانند به وعدههای سطحی پیرامون تواناییهای هوش مصنوعی بسنده کنند؛ والاستریت اکنون به دنبال شواهد ملموس از پایداری ژئوترمال، مصرف بهینه برق و قابلیتهای دفاعی خودکار در برابر زیرودیها است. سازمانهایی که در اتخاذ این سه رکن پیشگام شوند، رهبران اقتصادی دهه آینده خواهند بود.
همگرایی این متغیرها اثبات میکند که امنیت سایبری دیگر یک مقوله ایزوله در اتاقهای سرور نیست، بلکه به طور مستقیم با پایداری انرژی ملی، قوانین شهروندی و شیوههای نوین سرمایهگذاری پیوند خورده است.
- مهار سریع آسیبپذیری Use-After-Free در کروم پیش از گسترش حملات باجافزاری.
- جهش تاریخی انرژیهای پاک ۲۴ ساعته با قرارداد ۱۲ میلیارد دلاری زمینگرمایی گوگل.
- انقلاب در حریم خصوصی سازمانی با فناوری Proof of SQL بدون باز کردن دادههای خام.
- اثبات ریاضیاتی و بدون خطای انسانی در پروتکل پیامرسانی سیگنال توسط دیپمایند.
- کاهش ۲۰ درصدی هزینه دسترسی به مدلهای استدلالی آنتروپیک با پرچمدار Fable 5.2.
- نشت اطلاعات حساس و پرامپتهای مشتریان بزرگ در پی رخنه به تأمینکننده ابری Fireworks AI.
- تداوم کشف آسیبپذیریهای فعال زیرودی در پارسرهای محتوایی و ریسک حملات زنجیرهای.
- پیچیدگی پیادهسازی اثباتهای ریاضیاتی داناییصفر در پایگاههای داده سنتی و میراثی.
حکم نهایی تحریریه و فهرست منابع رسمی
پایان آسیبپذیری مبهم و استقرار عصر محاسبات اثباتپذیر
رویدادهای ۱۱ نوامبر ۲۰۲۶ ثابت کرد که آینده فناوری به سیستمهایی تعلق دارد که بر سه ستون استوار باشند: ریاضیات محض صوری برای امنیت، انرژی پاک زمینگرمایی برای پایداری و مدلهای استدلالی مستقل برای حفاظت فعال از مرزهای داده.
- پایگاه خبری هکر نیوز (The Hacker News): گزارش وصله هشتمین زیرودی فعال کروم در سال ۲۰۲۶
- بایگانی تخصصی بلیپینگکامپیوتر (BleepingComputer): افشای رخنه در زنجیره تأمین ابری استارتاپ Fireworks AI
- رسانه معتبر تککرانچ (TechCrunch): قرارداد ۱۲ میلیارد دلاری Fervo Energy با گوگل برای انرژی زمینگرمایی
- پایگاه تحلیل رمزارز و وب۳ دیکریپت (Decrypt): راهاندازی پلتفرم Enterprise شرکت Space and Time با فناوری Proof of SQL
- نشریه علمی فناوری وایرد (Wired): اثبات ریاضیاتی امنیت پروتکل سیگنال توسط AlphaProof گوگل دیپمایند
- پایگاه خبری هکر نیوز (The Hacker News): نتایج بنچمارک شکست GPT-6 Cyber توسط مدل Claude Fable 5.2 آنتروپیک
پرسشهای متداول و تحلیلهای فنی
آسیبپذیری Use-After-Free در کروم (CVE-2026-125350) چگونه کار میکند؟
این نقص امنیتی زمانی رخ میدهد که مرورگر حافظه تخصیصیافته به یک شیء XML را آزاد میکند اما برنامه همچنان به اشارهگر آن دسترسی دارد؛ مهاجم با بازنویسی این فضای حافظه کدهای مخرب خود را از راه دور اجرا میکند.
چرا نفوذ به تأمینکننده ابری Fireworks AI روی پلتفرمهای Cursor و Notion تأثیر گذاشت؟
زیرا این ابزارها برای استنتاج سریع مدلهای هوش مصنوعی از کلیدهای API ابری Fireworks AI استفاده میکردند و با نفوذ به سرورهای تأمینکننده، بخشی از کلیدهای ارتباطی و رونوشت درخواستهای هوش مصنوعی افشا گردید.
علت برتری برق زمینگرمایی (Geothermal) نسبت به انرژی خورشیدی و بادی در دیتاسنترها چیست؟
برق زمینگرمایی از نوع بار پایه (Baseload) است؛ یعنی با ضریب کارایی بیش از ۹۵ درصد به صورت پیوسته و بدون وقفه در تمام طول ۲۴ ساعت شبانهروز تولید میشود و وابستگی به شرایط جوی یا باتریهای حجیم ندارد.
فناوری Proof of SQL در پلتفرم Space and Time چه مشکلی را حل میکند؟
این فناوری با استفاده از اثباتهای داناییصفر به ایجنتهای هوش مصنوعی امکان میدهد درستی محاسبات روی پایگاههای داده محرمانه را تأیید کنند بدون آنکه نیاز باشد دادههای خام و اسرار تجاری افشا یا کپی شوند.
سیستم AlphaProof دیپمایند چگونه امنیت پروتکل سیگنال را اثبات کرد؟
با ترجمه مبانی و الگوریتمهای رمزنگاری سیگنال نظیر Double Ratchet به زبان اثبات صوری Lean 4 و هدایت جستجوی هوش مصنوعی برای تولید اثباتهای صوری ریاضیاتی بدون دخالت و خطای انسانی.
چرا مدل Claude Fable 5.2 آنتروپیک موفق به شکست GPT-6 Cyber در بنچمارک سایبری شد؟
مدل Fable 5.2 با بهرهگیری از کانتکست ۱ میلیون توکنی، خروجی ۱۲۸k و استدلال تطبیقی بلندمدت در حل چالشهای مهندسی مونوریپوها و ردیابی زنجیره حملات چندمرحلهای نسبت به مدل امنیتی اوپنایآی عملکرد برتری نشان داد.
گالری تصاویر تکمیلی: تکین مورنینگ ۱۱ نوامبر: زیرودی کروم، رخنه Fireworks و کلود ۵.۲