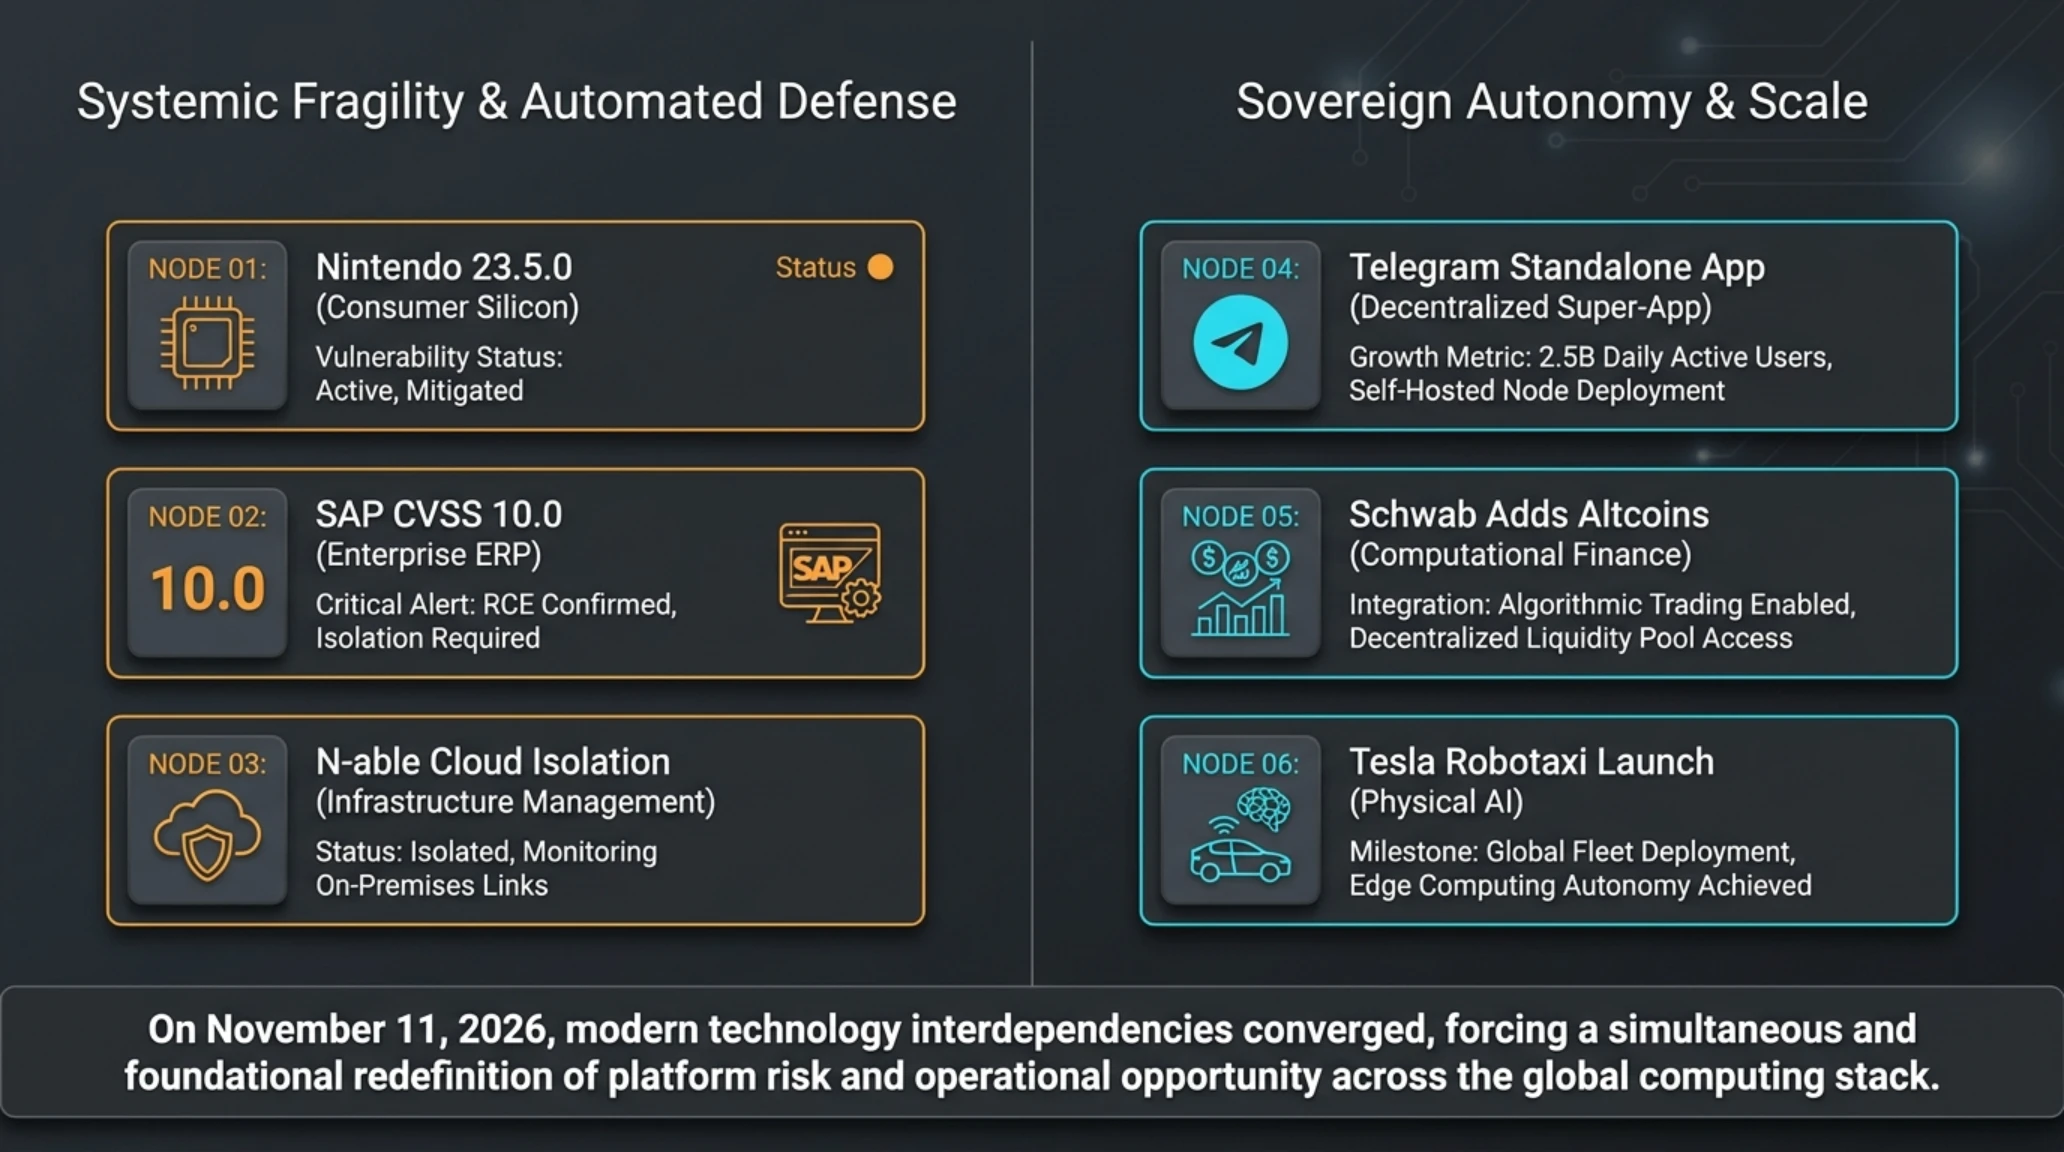
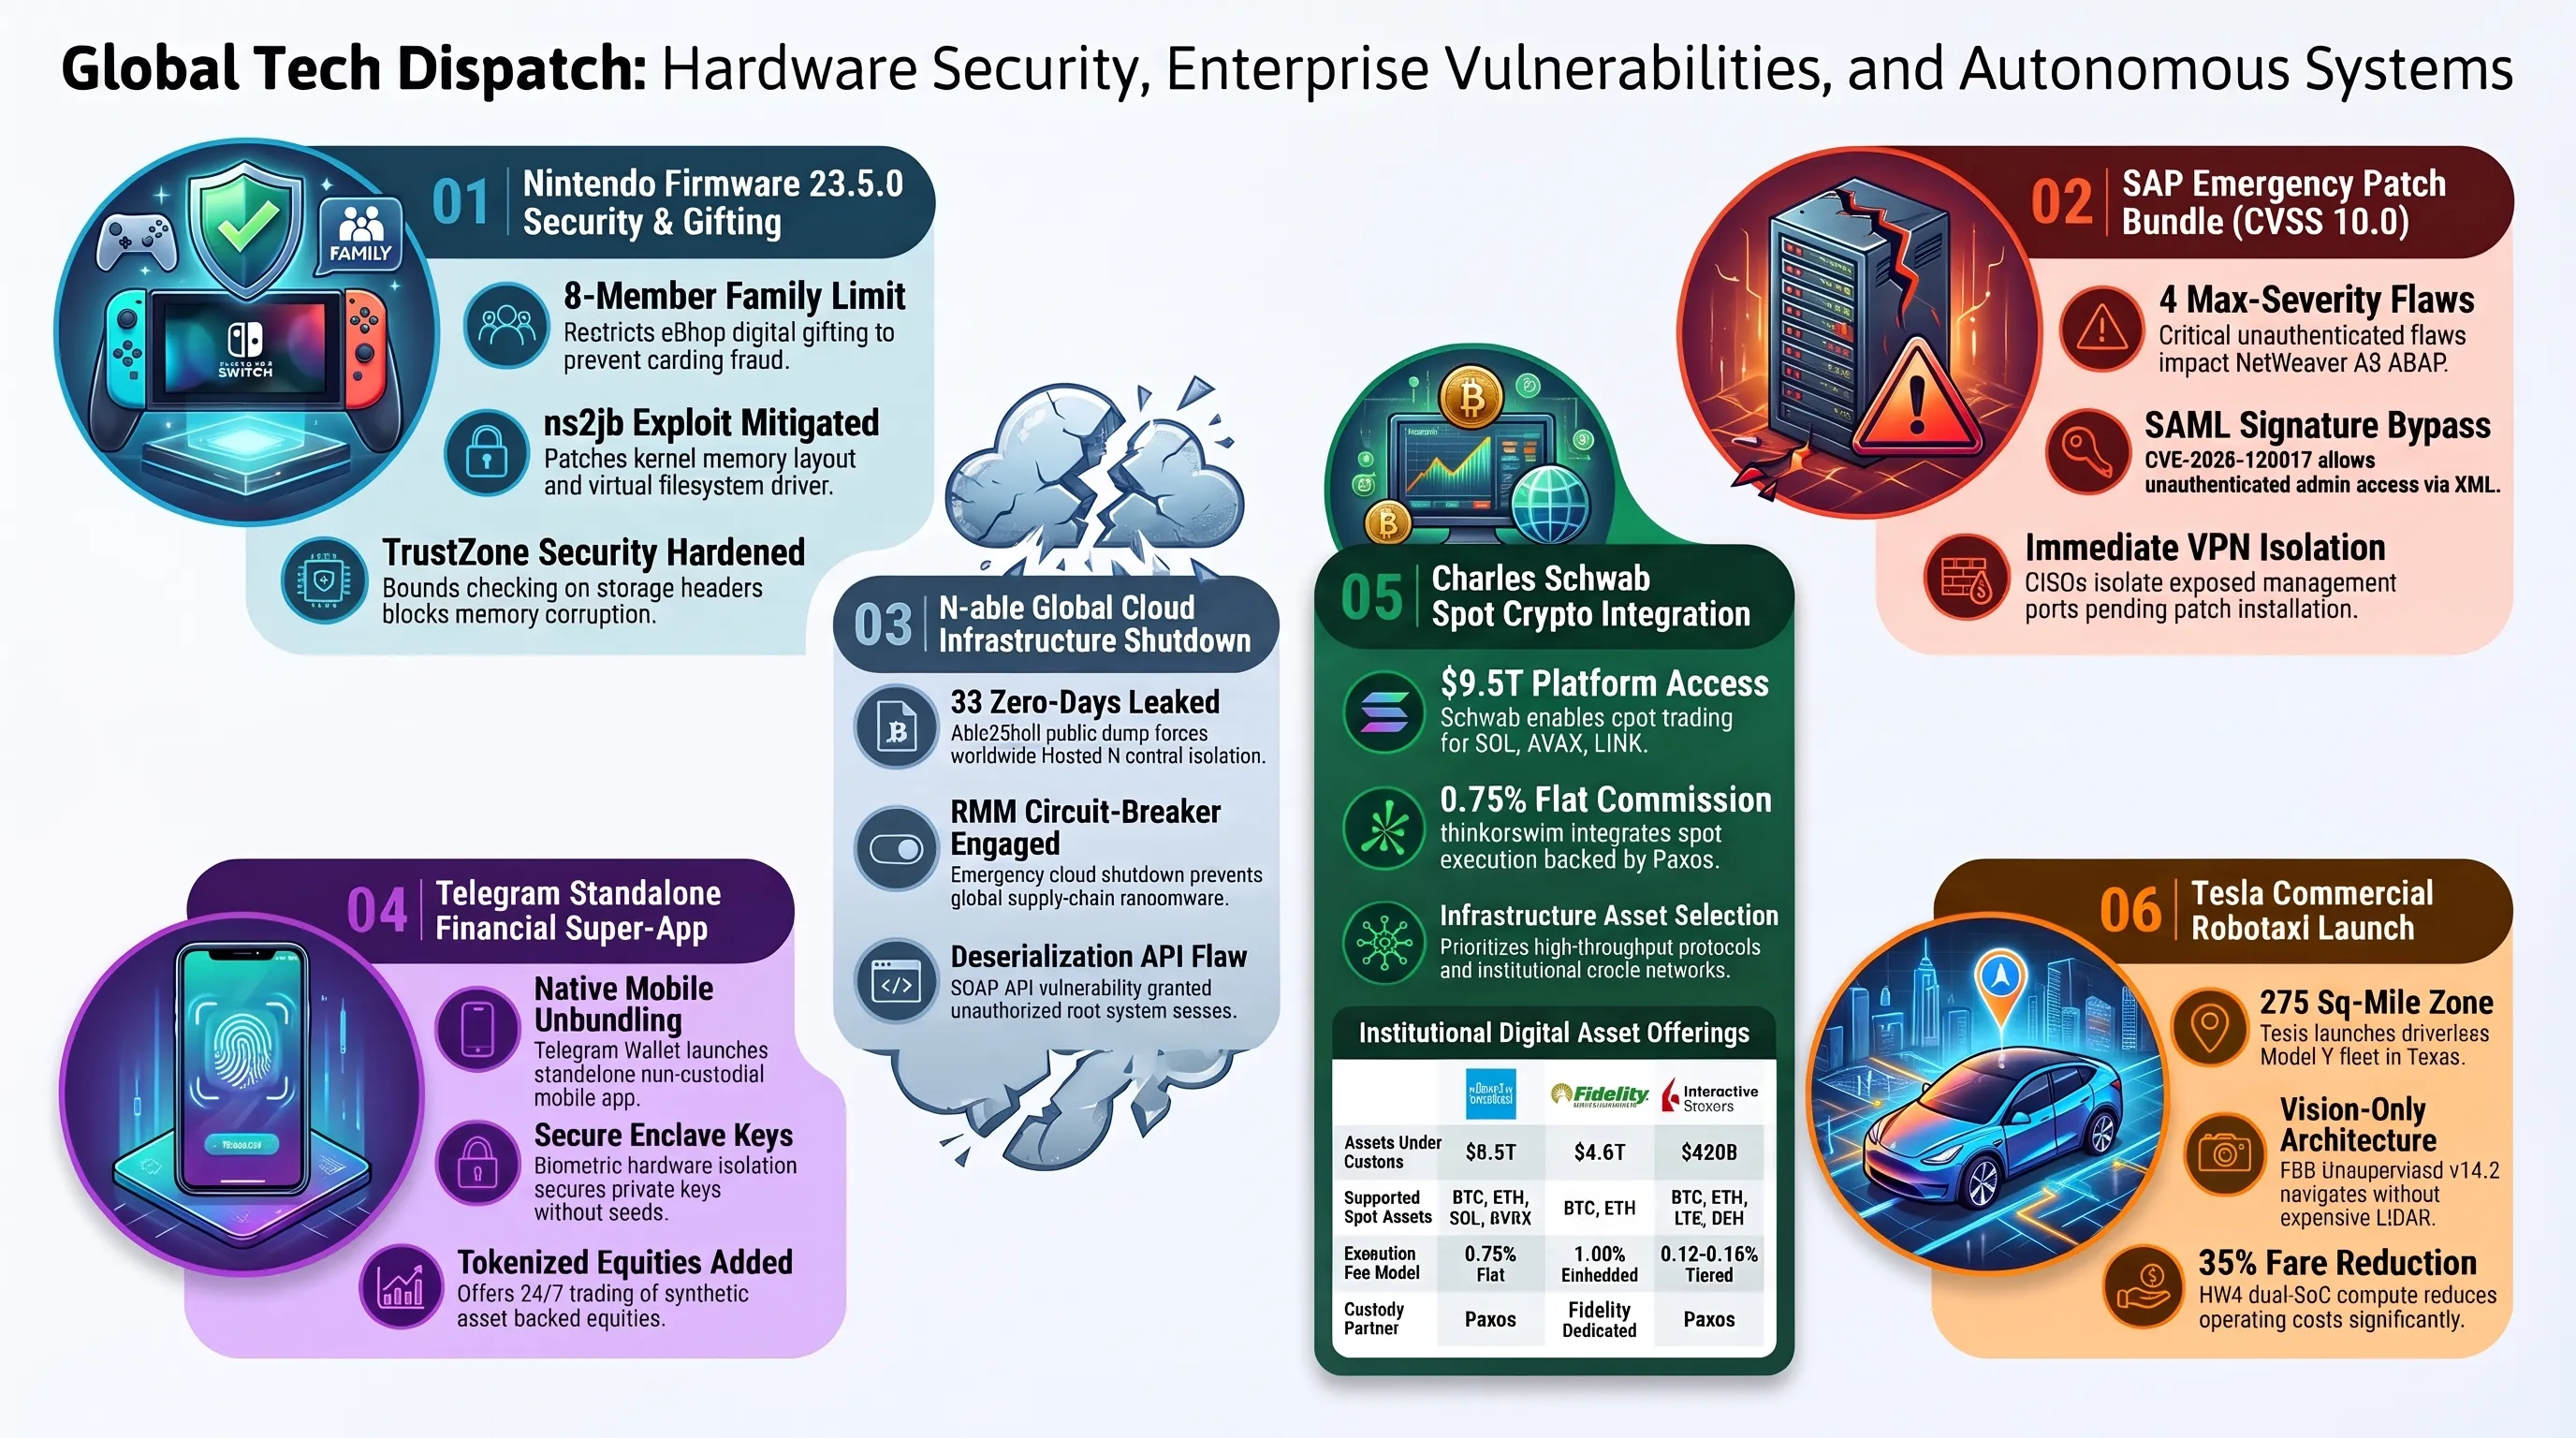
گزارش شامگاهی ۱۱ نوامبر ۲۰۲۶ تکین نایت به کالبدشکافی ۶ تحول میپردازد: ۱. انتشار فرمور ۲۳.۵.۰ نینتندو سوییچ با قابلیت هدیه خانوادگی بازیها و مسدودسازی جیلبریک سوییچ ۲؛ ۲. پچ اضطراری SAP برای ۴ آسیبپذیری با نمره ۱۰.۰ در سرورهای NetWeaver؛ ۳. خاموشی اضطراری کلود N-central در پی افشای ۳۳ زیرودی؛ ۴. استقلال کیف پول تلگرام در قالب سوپراپ غیرامانی سهام والاستریت؛ ۵. معاملات اسپات سولانا، اولنچ و چینلینک در چارلز شواب؛ و ۶. ناوگان روبوتاکسی تسلا در سن آنتونیو.
تکین نایت // بولتن اطلاعاتی شامگاه چهارشنبه ۱۱ نوامبر ۲۰۲۶
تحولات شامگاهی ۱۱ نوامبر ۲۰۲۶ تصویر روشنی از تقاطع امنیت سختافزاری کنسولها، تابآوری پلتفرمهای مأموریتحیاتی سازمانی، نوسازی ساختار داراییهای دیجیتال و گسترش عملیاتی روباتیک شهری ارائه میدهد. در حالی که ساعات صبحگاهی امروز چنانکه در تکین مورنینگ ۱۱ نوامبر پیرامون وصله زیرودی کروم و رخنه ابری Fireworks AI کالبدشکافی کردیم با بحرانهای زنجیره تأمین هوش مصنوعی آغاز شد، امشب دامنه آسیبپذیریهای بحرانی به قلب سرورهای مالی SAP و سامانههای مدیریت از راه دور N-able رسیده است.
در سوی دیگر میدان و در امتداد تحولات اکوسیستم گیمینگ و بلاکچین که در تکین نایت ۱۰ نوامبر درباره پورت بومی اپیک گیمز برای SteamOS و اصلاحات شبکه سولانا بررسی نمودیم، نینتندو با فرمور ۲۳.۵.۰ سد دفاعی سوییچ ۲ را مستحکم کرده، کیف پول تلگرام و کارگزاری چارلز شواب مرزهای والاستریت و وب۳ را درنوردیدهاند و تسلا ناوگان تاکسیهای بدون راننده خود را در خیابانهای سن آنتونیو مستقر ساخته است.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
برای دریافت تصویری عینی از جبهههای درگیر در این رویدادها، پیش از ورود به جزئیات فنی هر بخش، نقشه وضعیت زیر نشاندهنده میدان عملیاتی این تحولات است که در گزارشهای تحلیلی تکین پلاس رصد و ثبت شده است:
این رویدادها در حالی رقم میخورند که شرکتهای بزرگ سختافزاری و نرمافزاری در آستانه فصل تعطیلات، در تلاشند تا از یکسو ترافیک خرید کاربران را به حداکثر برسانند و از سوی دیگر از نفوذ مهاجمان سایبری و دور زدن لایسنسهای نرمافزاری جلوگیری کنند.
محور اول: بهروزرسانی سیستم ۲۳.۵.۰ نینتندو سوییچ و سوییچ ۲؛ هدیه خانوادگی و پچ ضدجیلبریک
کمپانی نینتندو بدون هیاهوی رسانهای معمول، بهروزرسانی نرمافزاری سیستمی نسخه 23.5.0 را به طور همزمان برای خانواده کنسولهای نینتندو سوییچ فعلی و کنسول نسل بعد نینتندو سوییچ ۲ در سرورهای ابری خود بارگذاری کرد. بارزترین تغییری که توجه جامعه کاربران را به خود جلب کرد، بازگشت ویژگی مورد انتظار هدیه دادن بازیهای دیجیتالی (eShop Gifting) در آستانه تعطیلات پایان سال میلادی است؛ قابلیتی که طبق برنامهریزی نینتندو از تاریخ ۱۷ نوامبر ۲۰۲۶ رسماً در تمامی ریجنهای فروشگاه فعال خواهد شد.
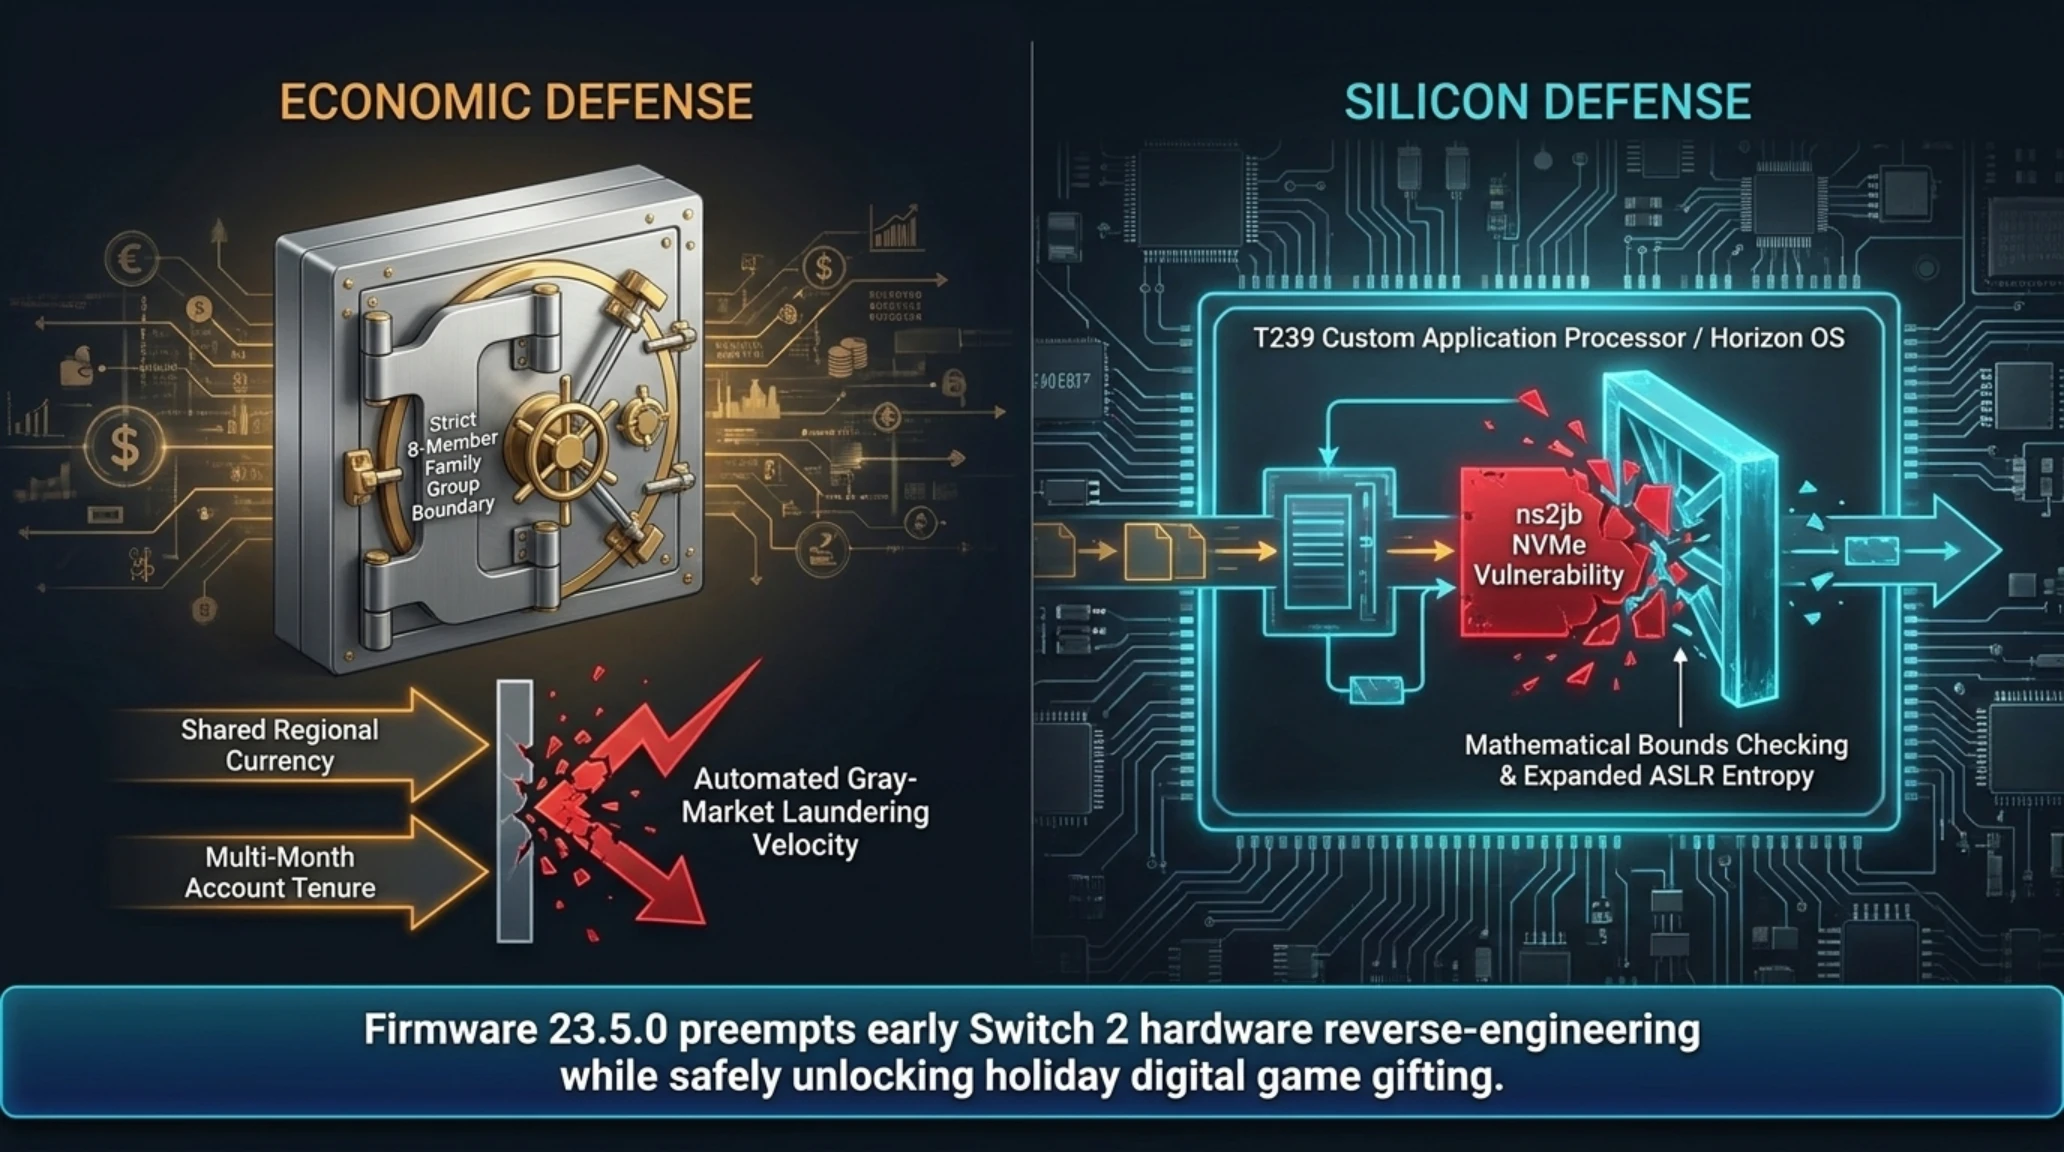
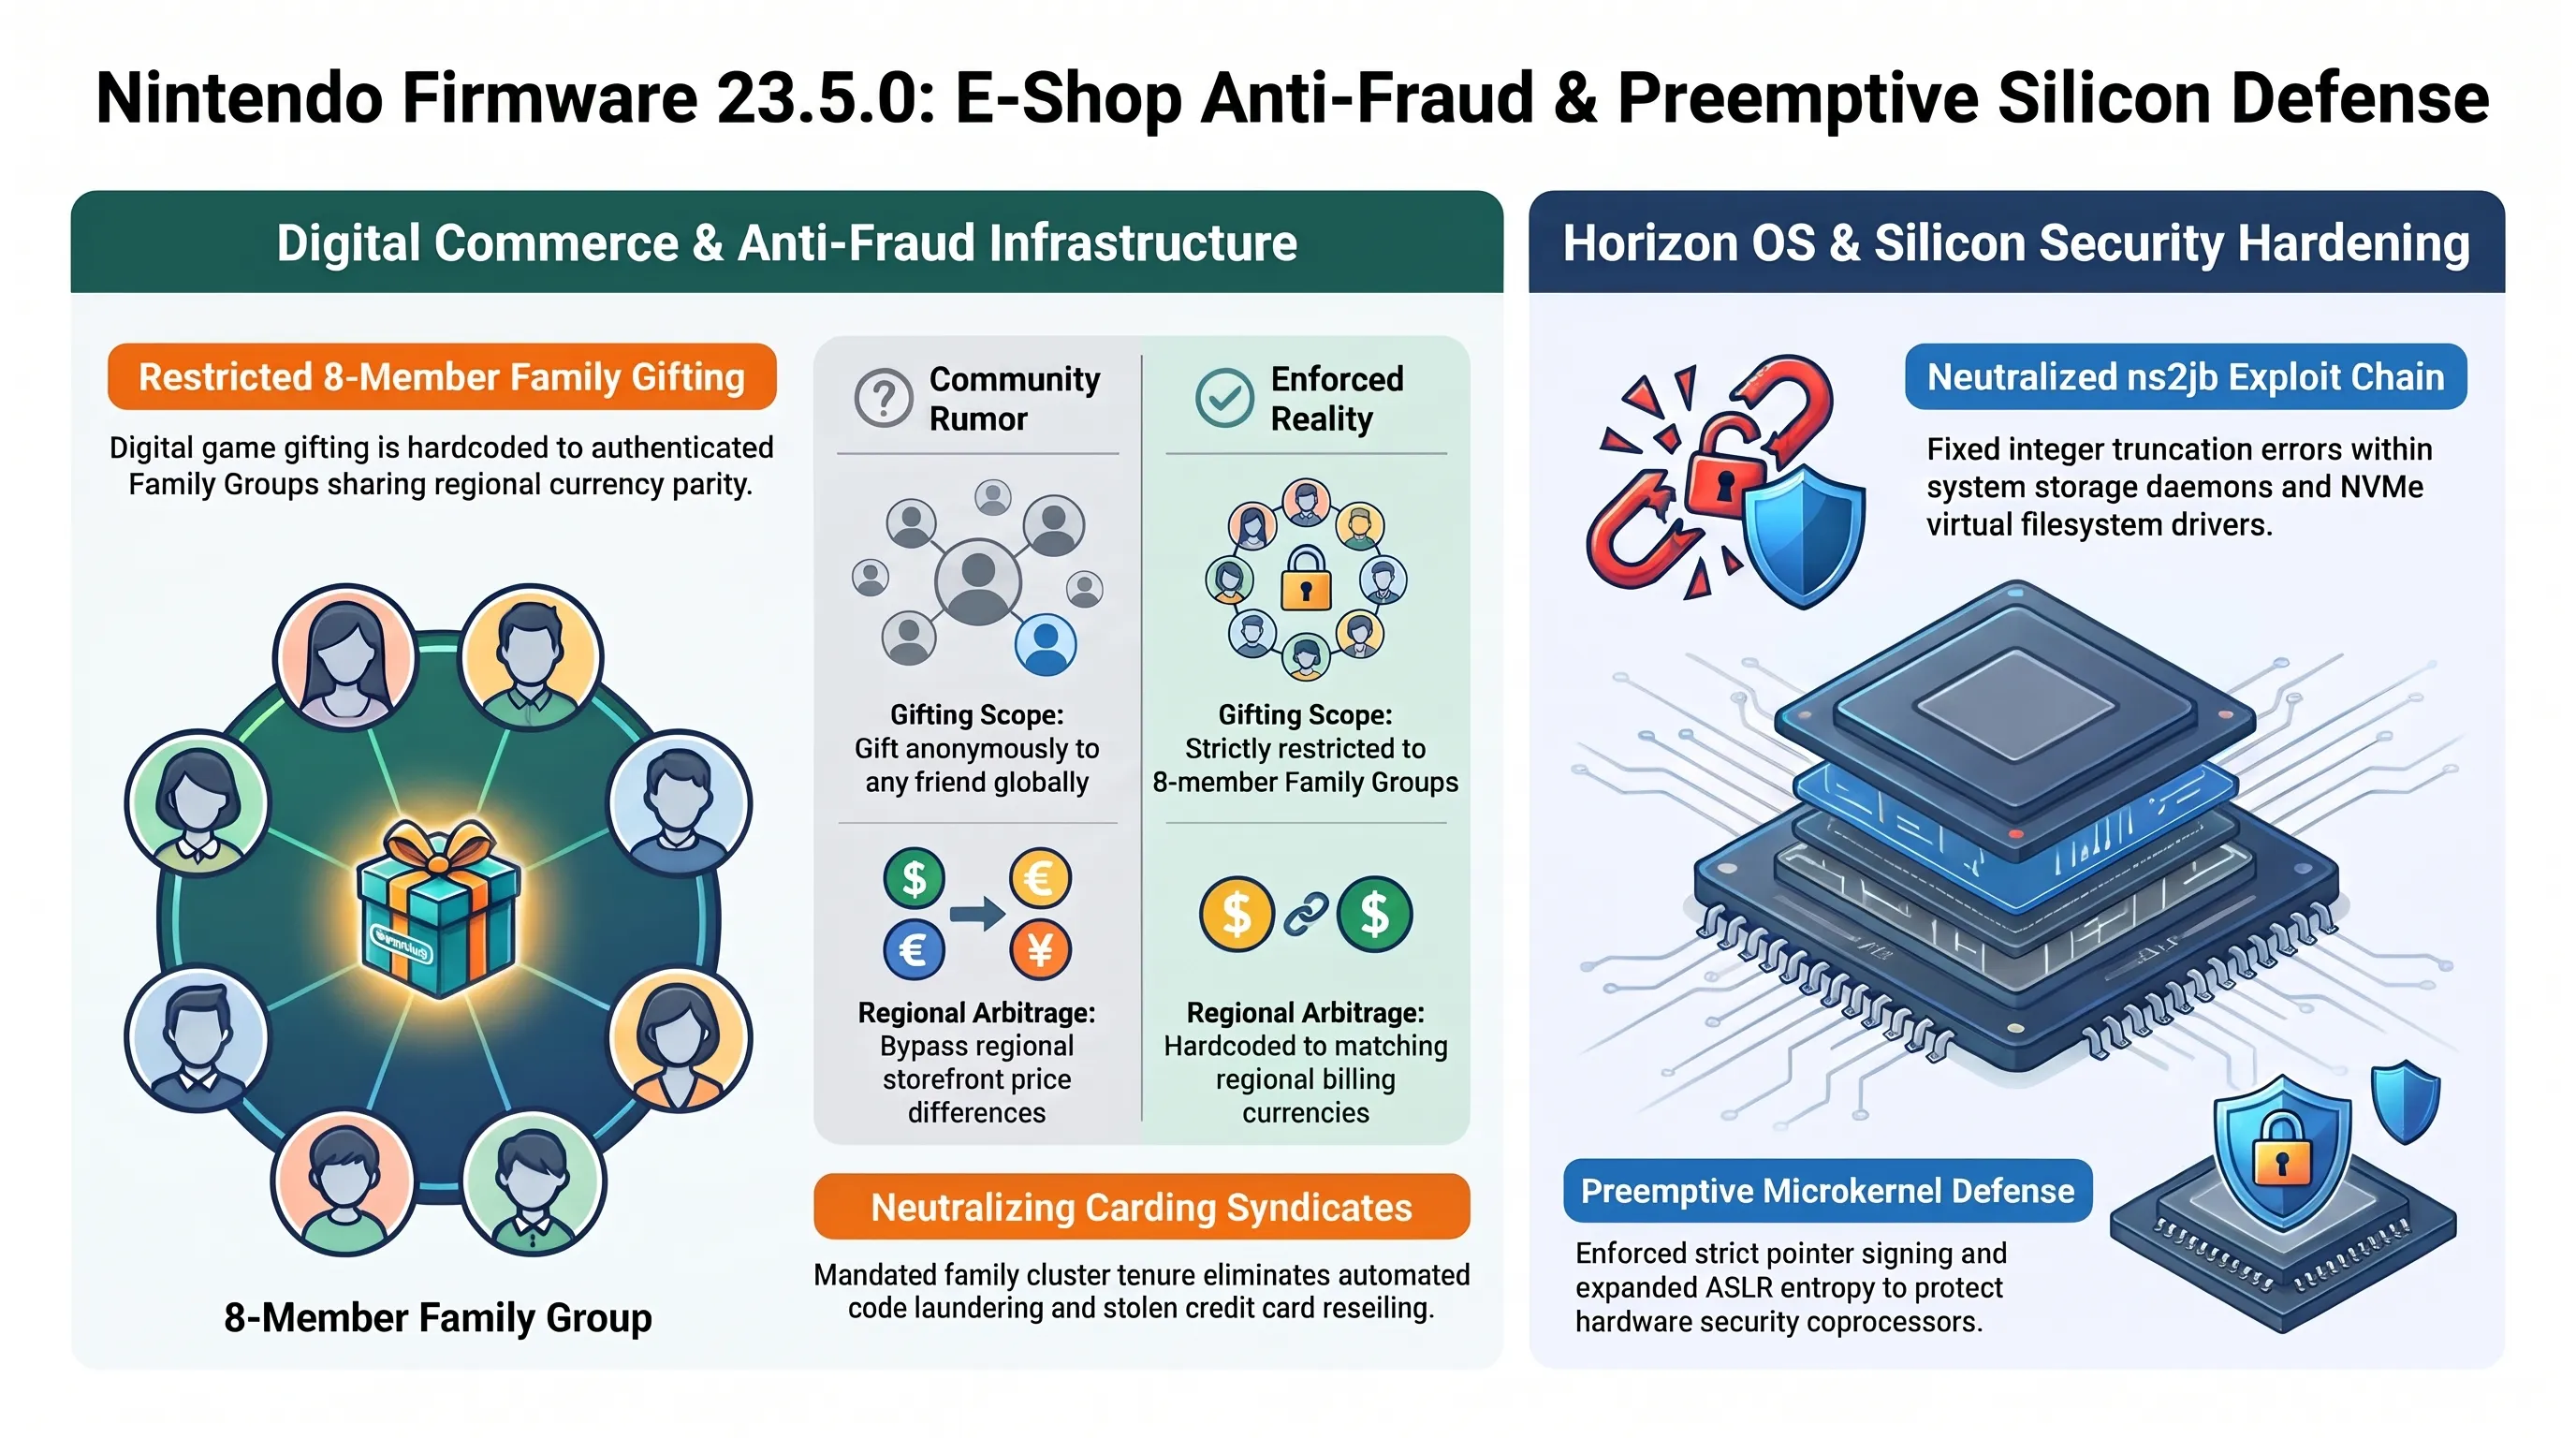
با این حال، تحلیل موشکافانه تکین پلاس نشان میدهد که این قابلیت با یک شرط امنیتی و ضدتقلب همراه شده است: کاربران امکان ارسال هدیه به تمامی افراد موجود در فهرست دوستان (Friends List) خود را نخواهند داشت. نینتندو برای پیشگیری از سوءاستفادههای گسترده ناشی از سرقت اکانتها، شستشوی گیفتکارتهای اعتباری و فروش غیرقانونی کلیدهای بازی در مارکتهای خاکستری، سیستم هدیه را منحصراً به اعضای حاضر در گروه خانوادگی (Family Group) محدود کرده است؛ گروههایی که سقف عضویت آنها حداکثر ۸ اکانت است و نینتندو کنترل سختگیرانهای بر تغییرات دورهای اعضای آن اعمال میکند.
اما برگ برنده مهندسی این بهروزرسانی در لایههای پنهان کدهای فرمور نهفته است. مهندسان پلتفرم امنیتی نینتندو در سوییچ ۲ با بازنویسی ماژولهای دسترسی به حافظه و ساختار سیستمی ذخیرهسازی، بردار آسیبپذیری فایلسیستمی موسوم به ns2jb را که در انجمنهای تخصصی هک سختافزار برای جیلبریک نرمافزاری زودهنگام کنسول نسل نهمی تدارک دیده شده بود، کاملاً مسدود کردند. این اقدام هماهنگ، ضربهای اساسی به زنجیره توسعه کدهای بدون مجوز (Homebrew) در مقطع حساس ورود به بازار کنسول وارد کرده است.
کنسول نینتندو سوییچ ۲ از سیستمعامل ارتقایافته هورایزن (Horizon OS) با معماری میکروکرنل بهره میبرد که در آن هر پردازش و سرویس سیستمی درون کانتینرهای ایزولهشده حافظه اجرا میشود. در فرمورهای اولیه سوییچ ۲، یک آسیبپذیری سرریز عدد صحیح (Integer Overflow) در ماژول مدیریت حافظه نهان درایور کارتخوان فیزیکی و مسیرهای مجازیسازی فایلسیستم کشف شده بود که به هکرها اجازه میداد با اجرای زنجیرهای از فرامین خواندن خارج از محدوده، کدهای اختصاصی خود را در بالاترین سطح اختیارات سختافزاری (TrustZone / EL3) بارگذاری کنند. نینتندو با تزریق وصله امنیتی در نسخه ۲۳.۵.۰، جداول حافظه را بازچینی نموده و اعتبارسنجی مقادیر اشارهگرها را با مکانیزم امضای دیجیتال اجباری کرده است.
کارشناسان صنعت بازیهای ویدیویی معتقدند که نینتندو با این بهروزرسانی هوشمندانه، نه تنها جلوی افت درآمدهای فروش نرمافزاری در آستانه ورود سوییچ ۲ را گرفته، بلکه مدل تجارت اشتراکی آنلاین خود را بیش از پیش تقویت نموده است.
چرا این تحول بازی را تغییر میدهد؟ تحلیل اکوسیستم تجاری نینتندو
محدودسازی هدیه بازیها به حلقههای خانوادگی تلاشی هوشمندانه از سوی کیوتو برای ایجاد توازن میان افزایش درآمدهای دیجیتال شب عید و مسدودسازی بازارهای زیرزمینی کارتهای اعتباری مسروقه است. همزمان، پچ پیشگیرانه اکسپلویتهای جیلبریک سوییچ ۲ نشان میدهد که نینتندو معماری امنیتی نسل آینده خود را بر مبنای فرض مداوم نفوذ طراحی کرده است.
برای بررسی خط تمایز میان واقعیتهای فنی فرمور و شایعاتی که در شبکههای اجتماعی پیرامون این بهروزرسانی منتشر شده است، جدول ارزیابی زیر تفاوتهای بنیادین را آشکار میسازد:
راستیآزمایی فنی | شایعه در برابر واقعیت فرمور ۲۳.۵.۰ نینتندو
کانالهای غیررسمی ادعا کردند نینتندو تمامی محدودیتهای ریجن و روابط کاربری را برداشته و هر کاربر میتواند کل کاتالوگ eShop را به صورت ناشناس هدیه دهد.
نینتندو تأیید کرده که برای جلوگیری از تقلبهای مالیاتی و سواپ ارزها، هدیه فقط در کادر Family Group و با مطابقت واحد پولی میان خریدار و دریافتکننده اجرا میشود.
درک تحولات امنیتی دنیای کنسولها نیازمند مشاهده فرایند تعامل میان کدهای باینری و سرورهای ابری نینتندو است که در مستند ویدیویی زیر به صورت تعاملی تحلیل شده است:
گذر از امنیت باینری کنسولهای خانگی ما را به مرکز زیرساختهای محاسباتی جهان هدایت میکند؛ جایی که سرورهای پردازش سازمانی شرکت آلمانی SAP با بحرانی بهمراتب سنگینتر و در مقیاس صنعتی دستوپنجه نرم میکنند.
محور دوم: پچ اضطراری شرکت SAP برای ۴ آسیبپذیری با نمره بحرانی ۱۰.۰ در سرورهای NetWeaver
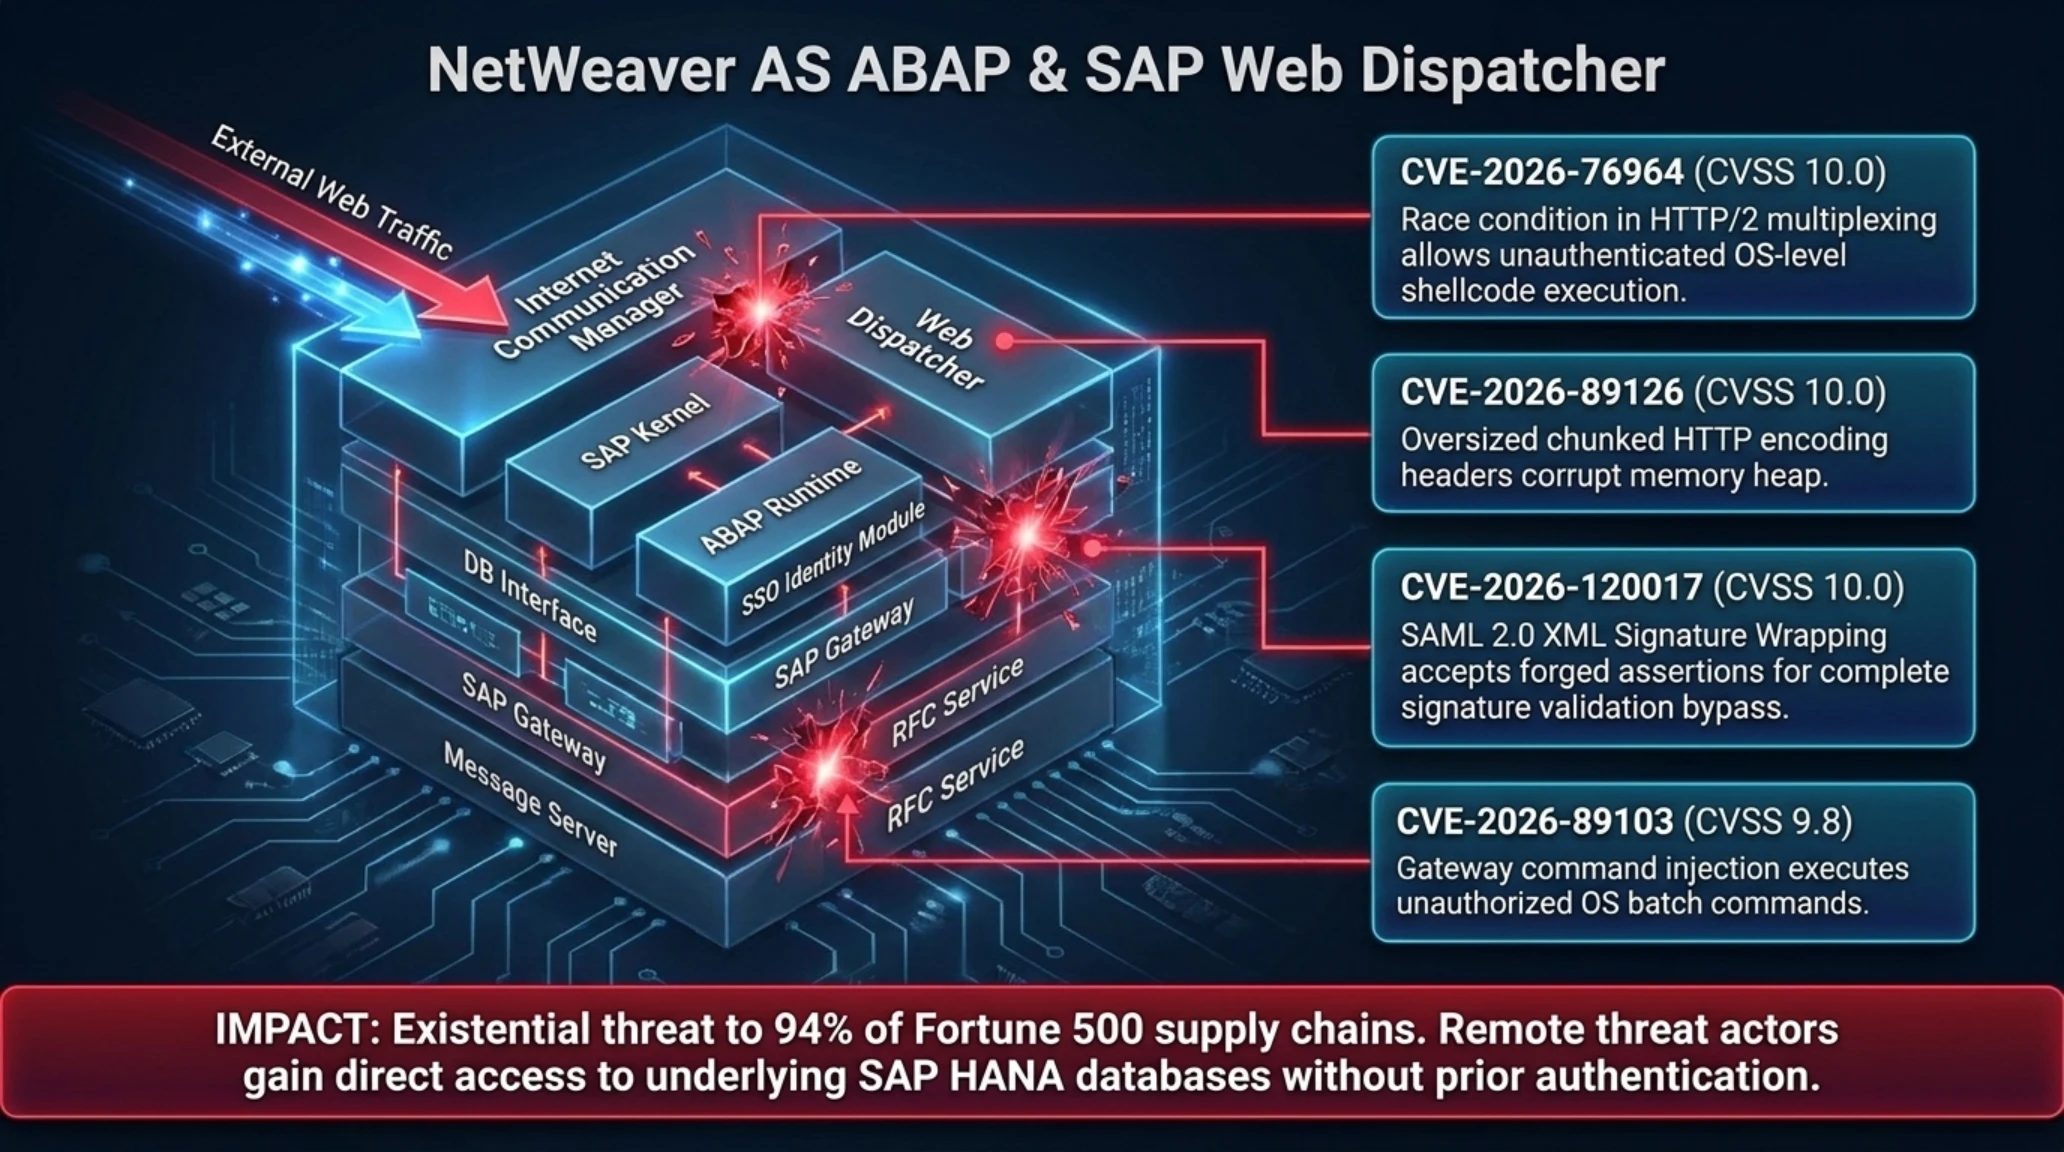
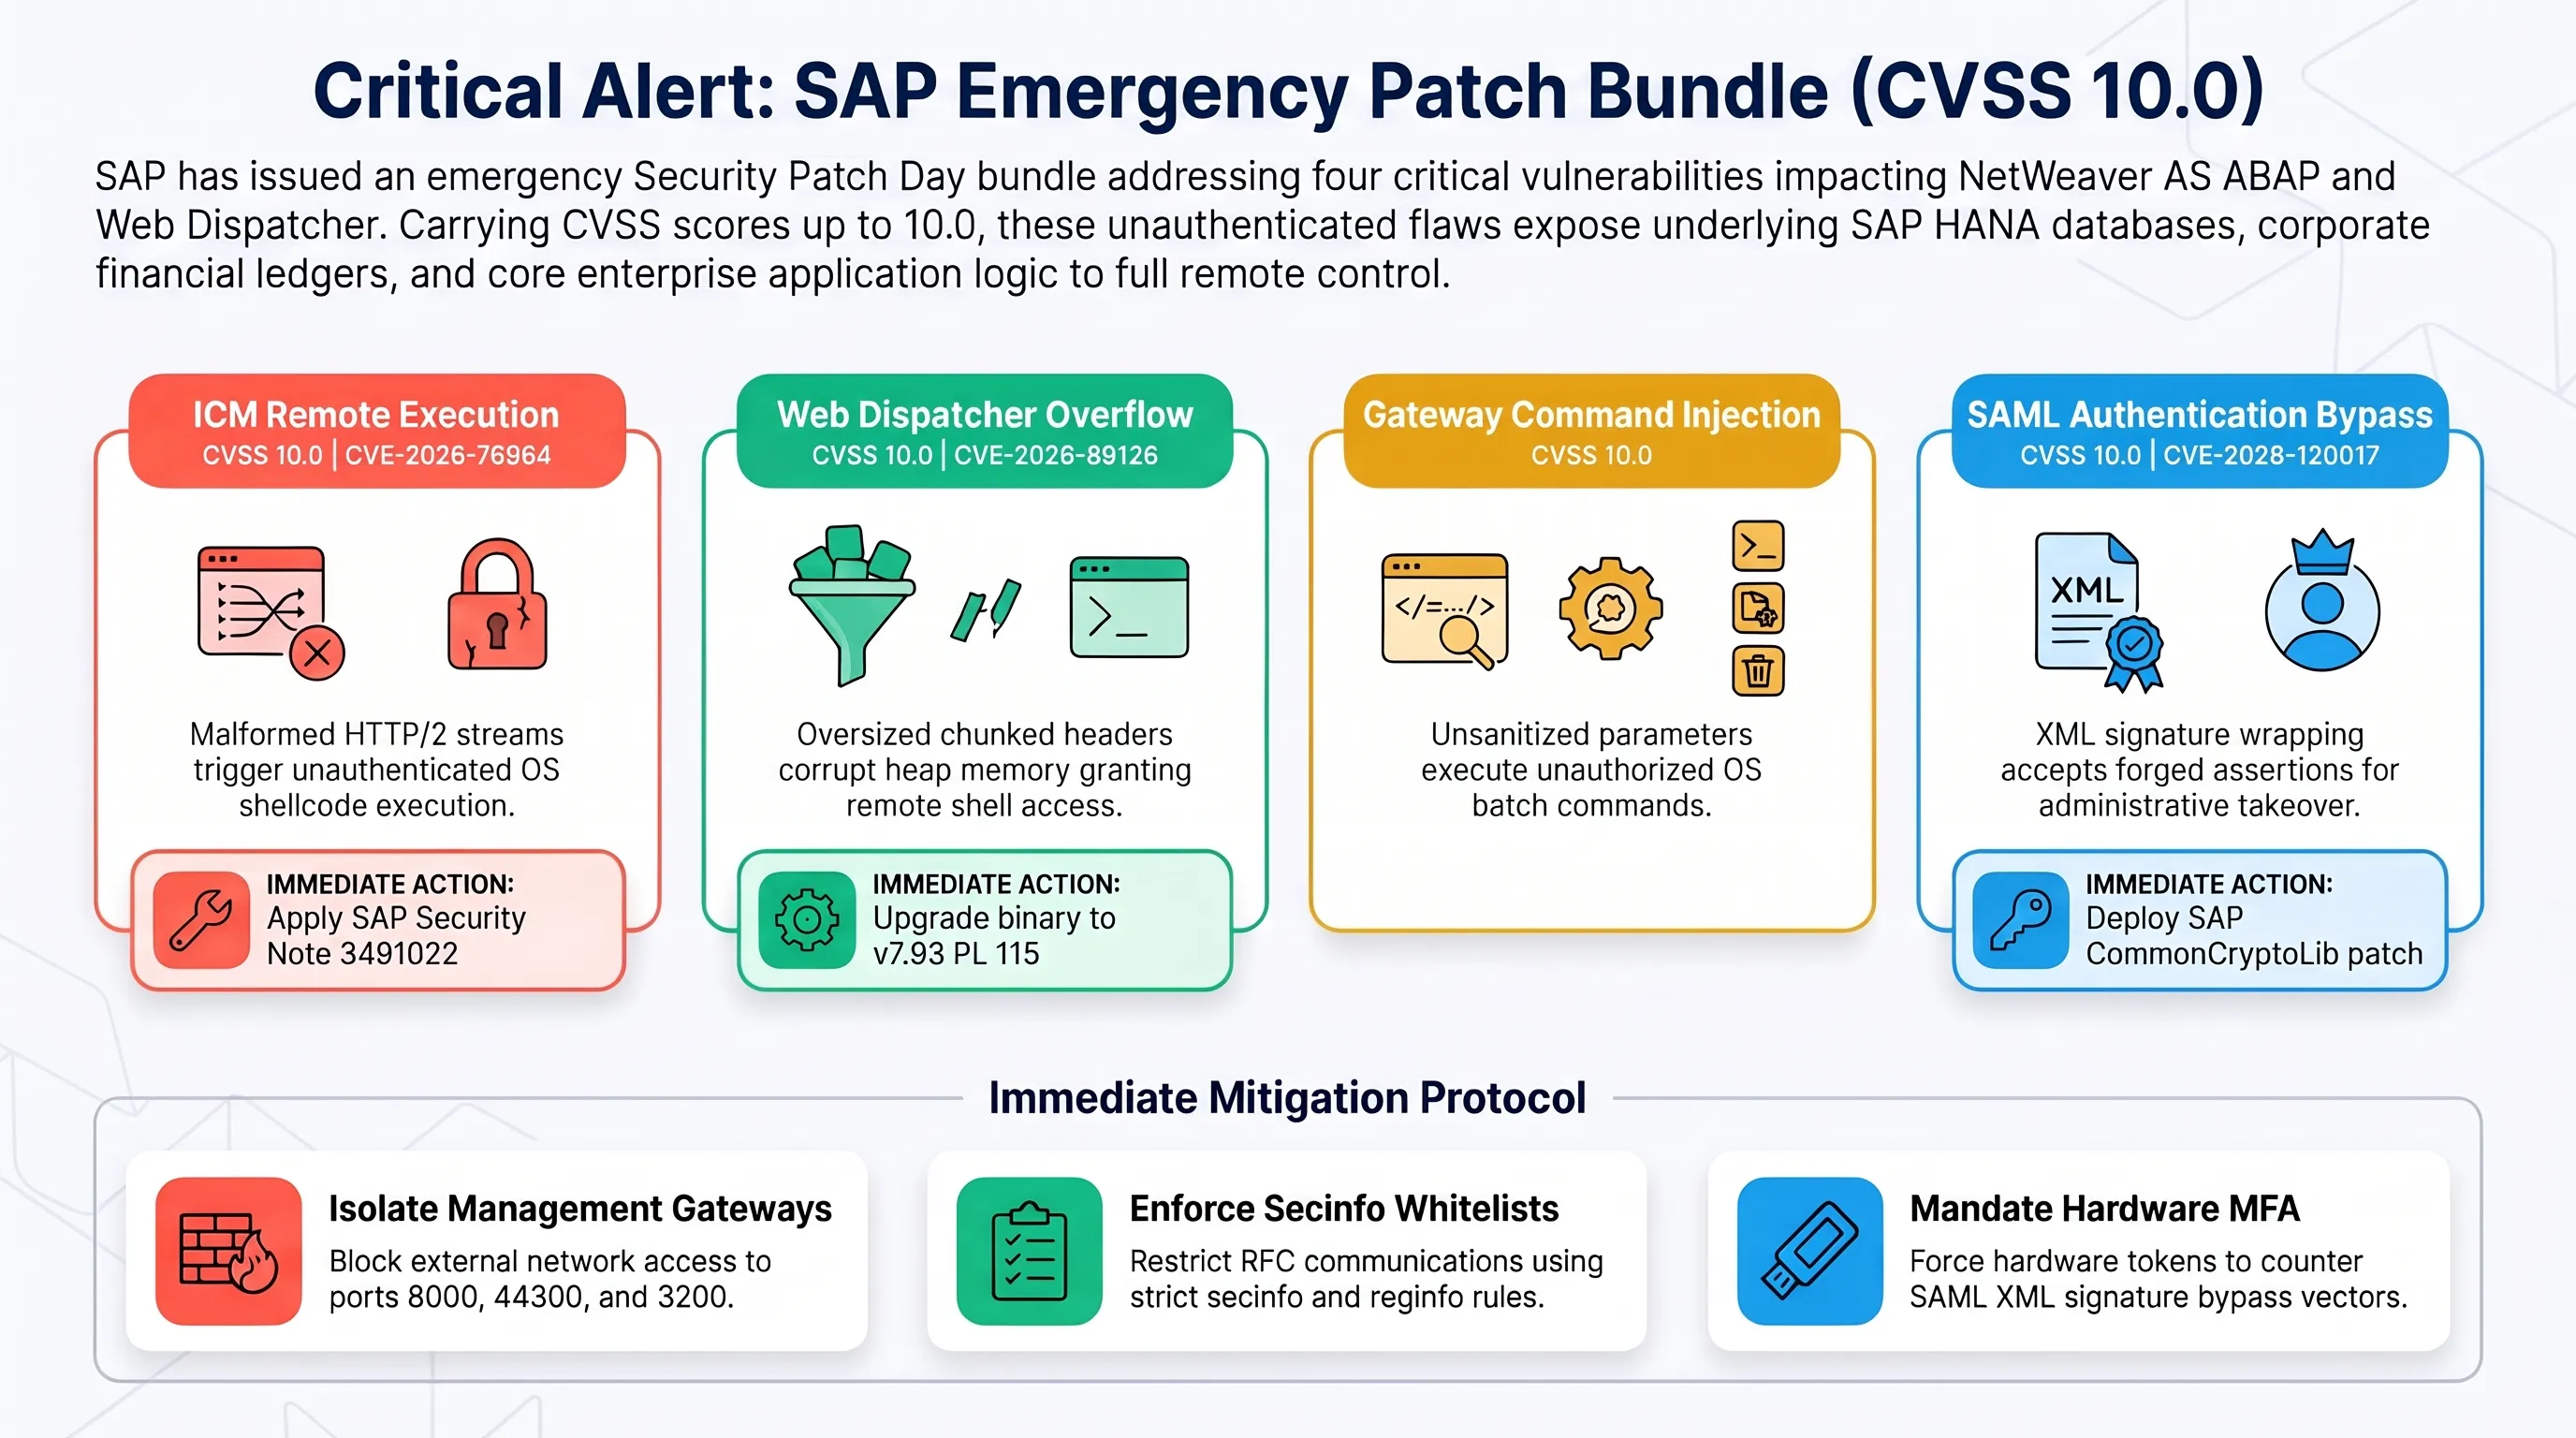
غول نرمافزارهای برنامهریزی منابع سازمانی (ERP)، شرکت آلمانی SAP، در سهشنبه وصله ماه نوامبر ۲۰۲۶ بستهای از بهروزرسانیهای امنیتی را منتشر کرد که در تاریخ ۳۰ ساله این شرکت بیسابقه ارزیابی میشود. این پکیج حاوی رفع عیب اضطراری برای چهار آسیبپذیری جداگانه است که همگی موفق به دریافت بالاترین درجه خطر ممکن در استاندارد بینالمللی ارزیابی آسیبپذیریها، یعنی نمره کامل ۱۰.۰ از ۱۰.۰ (CVSS v3.1 / CVSS v4.0) شدهاند.
این نارساییهای امنیتی که با شناسههای CVE-2026-76964 (اجرای کد از راه دور در ماژول ارتباطات اینترنتی ICM)، CVE-2026-89126 (آسیبپذیری سرریز بافر در SAP Web Dispatcher)، CVE-2026-89103 (تزریق دستور در ماژول SAP Gateway) و CVE-2026-120017 (دور زدن کامل امضای اعتبارسنجی در پروتکل احراز هویت یکپارچه SAML 2.0) ثبت شدهاند، عملاً دروازههای ورود به شریان حیاتی زیرساختهای مالی و زنجیره تأمین بزرگترین ابرشرکتهای صنعتی جهان را تشکیل میدهند.
خطر مهلک این رخنهها در آن است که نفوذگران سایبری بدون در اختیار داشتن هیچگونه حساب کاربری، بدون نیاز به گذر از فایروالهای لایه کاربردی و بدون برانگیختن هشدارهای متداول سیستمهای تشخیص نفوذ، قادرند بستههای دستکاریشده HTTP/HTTPS را به پورتهای باز سرورهای SAP ارسال کرده و دسترسی در سطح ریشه (Root / SYSTEM) به دست آورند. با توجه به اینکه بیش از ۹۴ درصد از ۵۰۰ شرکت برتر مجله فورچون کلیه تراکنشهای زنجیره تأمین، سفارشات انبار، پردازش فاکتورها و سوابق حقوق و دستمزد خود را روی پلتفرم NetWeaver AS ABAP پردازش میکنند، سوءاستفاده از این آسیبپذیریها میتواند به فلج شدن خطوط توزیع صنعتی و سرقت میلیاردها دلار سرمایه منجر شود.
در تحلیل بردار CVE-2026-76964، مشخص شده است که مفسر داخلی کدهای وب در ماژول ICM در پردازش هدرهای غیراستاندارد وبسوکت دچار خطای تخصیص حافظه پویا (Heap Memory Corruption) میشود. این خطا به مهاجم اینترنتی اجازه میدهد با ارسال یک پکت سفارشی حاوی رشتههای بایت طولانی، اشارهگرهای اجرای تابع را بازنویسی کرده و کنترل جریان اجرای برنامه را به کدهای شلکد تزریقشده منتقل سازد. همچنین در آسیبپذیری CVE-2026-120017، ماژول SAML 2.0 به دلیل عدم اعتبارسنجی برچسبهای تو در تو در پیامهای XML امضاشده (XML Signature Wrapping)، هر سندی را که حاوی نام کاربری جعلی با امضای دیجیتال معتبر باشد، میپذیرد؛ امری که به مهاجم امکان میدهد با هویت بالاترین مقام مالی سازمان به سامانههای پرداخت متصل شود.
از نقطه نظر کالبدشکافی ساختار باینری، مفسر ICM در پورتهای پیشفرض 8000 و 44300 درخواستهای دریافتی را بر مبنای صفهای غیرهمزمان سیستمعامل پردازش میکند. در سناریوی بهرهبرداری از CVE-2026-76964، مهاجم با ارسال قطعات تقطیعشده پیامهای وب با تاخیرهای چندمیلیثانیهای (Slowloris/Chunked Injection)، اشارهگر شیء آزادشده در پشته حافظه را با بلوکهای دلخواه جایگزین میسازد. این دستکاری به مهاجم امکان میدهد مکانیزمهای امنیتی محافظت از حافظه نظیر DEP و ASLR در سیستمعاملهای ویندوز سرور، ردهت انترپرایز لینوکس و SUSE لینوکس سازمانی را خنثی ساخته و کد ریشه را مستقیماً در حلقه داخلی وب دیسپچر تزریق کند.
مدیران ارشد امنیت سایبری CISO در شرکتهای نفت و گاز، بانکها، صنایع دارویی و خطوط خودروسازی بینالمللی موظف شدهاند فرایند تست و استقرار این وصلهها را در اولویت اضطراری شبکه خود قرار دهند؛ چرا که هرگونه تاخیر در اعمال پچ میتواند پایگاههای داده حیاتی مبتنی بر SAP HANA را به طعمهای آسان برای گروههای باجافزاری تبدیل نماید.
جعبه اصطلاحات تخصصی تکین // رخنههای سازمانی SAP
برای طبقهبندی ابعاد این تهدیدات و تدوین دستورالعملهای دفاعی جامع برای مدیران امنیت سایبری سازمانها، ماتریس پدافندی زیر مسیر واکنش سریع را ترسیم نموده است:
ماتریس ارزیابی ریسک و پدافند سایبری سرورهای سازمانی
| بردار آسیبپذیری و شناسه | سطح ریسک | راهکار مهار و اقدام دفاعی فوری |
|---|---|---|
| تزریق کد از راه دور در ماژول ICM (CVE-2026-76964) | بحرانی (۱۰.۰) | نصب پچ امنیتی ماه نوامبر SAP و ایزولهسازی پورتهای مدیریت وب در شبکه خصوصی. |
| سرریز بافر در Web Dispatcher (CVE-2026-89126) | بحرانی (۱۰.۰) | بهروزرسانی سریع به نسخه Dispatcher 7.93 و مسدودسازی دسترسی مستقیم اینترنتی. |
| دورزدن اعتبارسنجی SAML 2.0 (CVE-2026-120017) | بحرانی (۱۰.۰) | اعمال اصلاحیه هسته کرنل SAP و فعالسازی احراز هویت چندعاملی سختافزاری. |
| تزریق دستور در درگاه ارتباطی (CVE-2026-89103) | ریسک بالا (۹.۸) | محدودسازی دسترسی RFC از طریق لیست سفید سختگیرانه فایروالهای داخلی. |
تزریق وصلههای امنیتی به پایگاههای اطلاعاتی حیاتی سازمانها تنها یک سوی نبرد پدافند سایبری است؛ سوی دیگر، حفاظت از ابزارهایی است که وظیفه نظارت از راه دور بر این شبکهها را بر عهده دارند؛ ابزارهایی که در صورت سقوط، میتوانند به سلاحی برای نفوذ همگانی تبدیل شوند.
محور سوم: خاموش شدن اضطراری سرورهای ابری N-central شرکت N-able در پی افشای ۳۳ باگ زیرودی
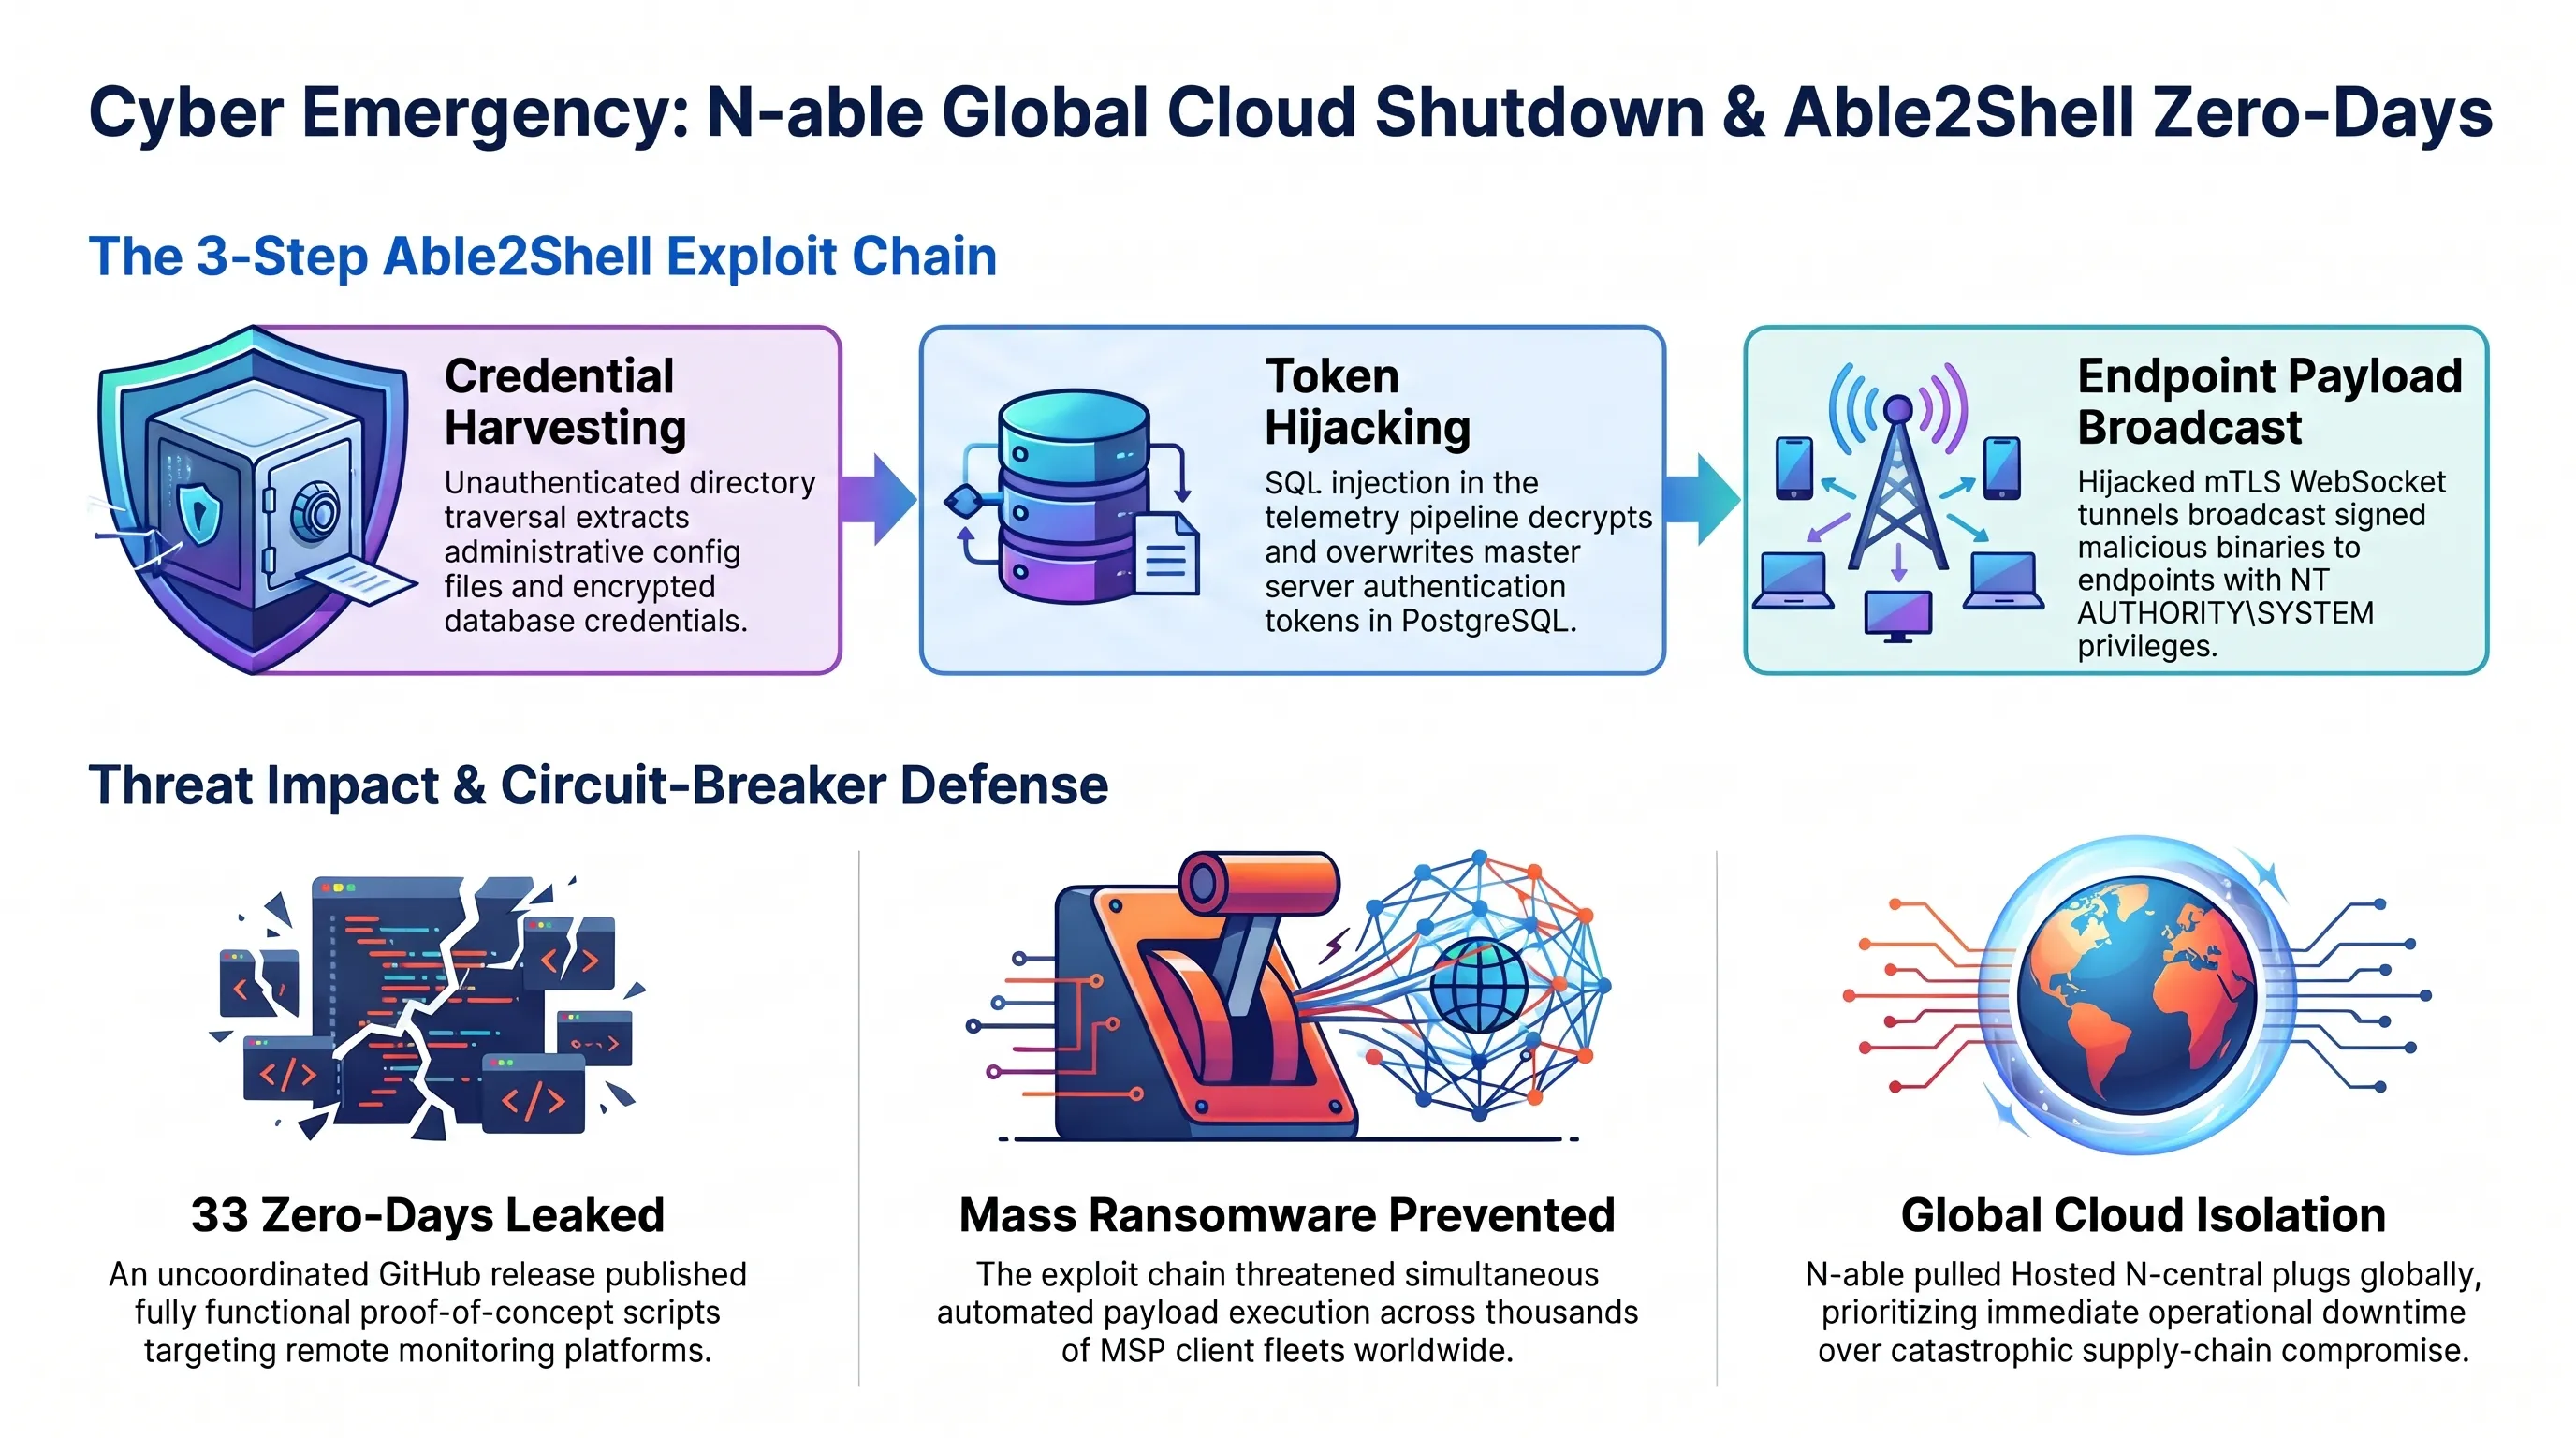
در حادثهای تکاندهنده برای اکوسیستم ارائهدهندگان خدمات فناوری اطلاعات مدیریتشده (MSPها)، شرکت سرشناس N-able پلتفرم ابری پرچمدار خود موسوم به Hosted N-central را در مناطق جغرافیایی آمریکای شمالی، اروپا و حوزه آسیا-اقیانوسیه به حالت خاموش درآورد و اتصالات آن را به طور کامل از اینترنت قطع کرد. این شرکت همزمان در بیانیهای اضطراری از تمامی شرکتها و سازمانهایی که از نسخه محلی (On-Premises) این نرمافزار استفاده میکنند درخواست کرد سرورهای خود را تا اطلاع ثانوی از شبکه جدا سازند.
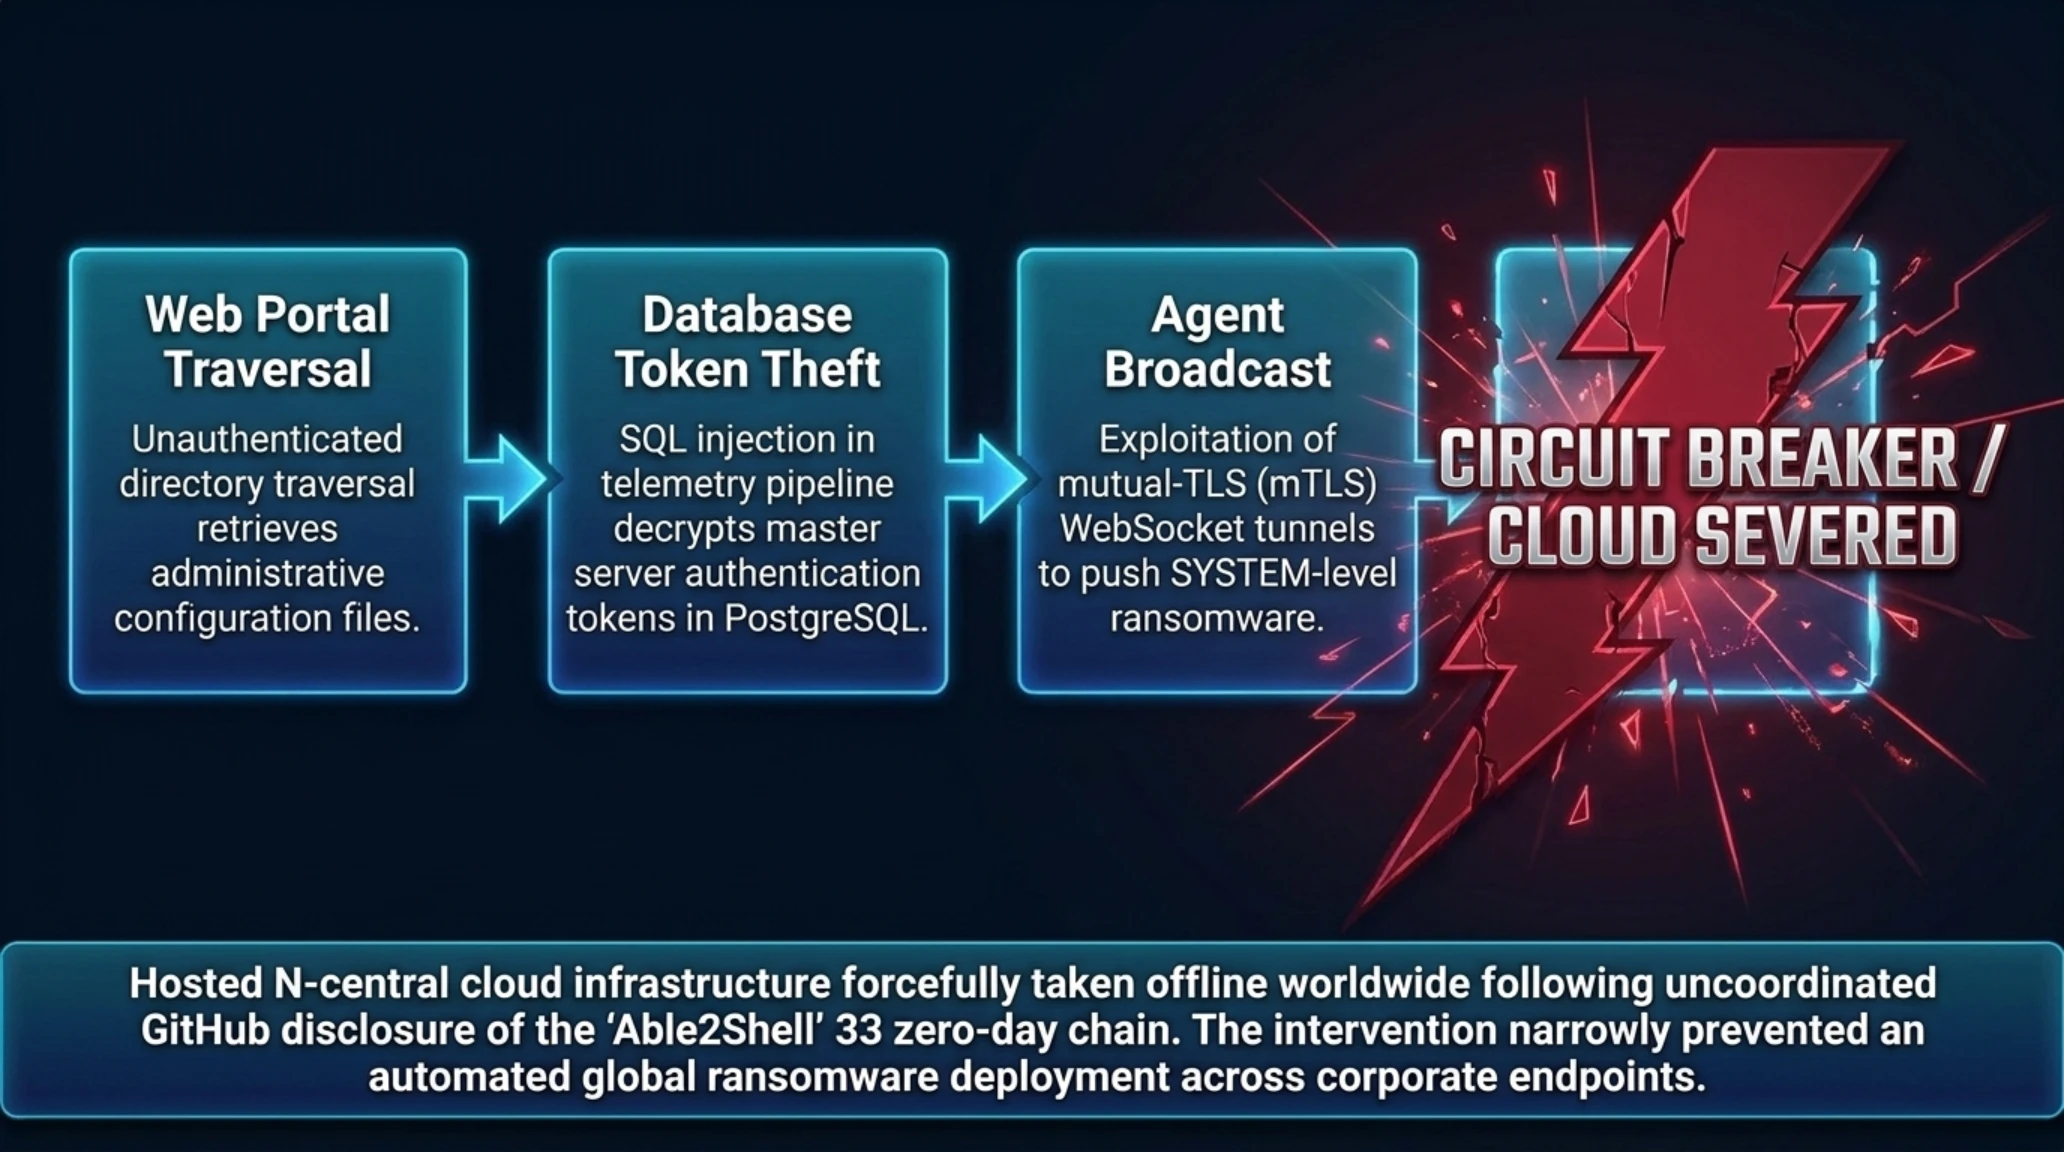
علت این اقدام اضطراری، انتشار عمومی و هماهنگنشده مجموعهای وحشتناک متشکل از ۳۳ آسیبپذیری روز صفر (Zero-Day) زنجیرهای تحت عنوان پروژه Able2Shell توسط یک محقق مستقل امنیتی در پلتفرم گیتهاب بود. این محقق کدهای اثبات مفهوم (PoC) آماده بهرهبرداری را منتشر کرد که نشان میداد چگونه مهاجمان میتوانند با ترکیب باگهای عبور از احراز هویت در رابط کاربری وب، تزریق اسکریپت در پایگاه دادههای پشتیبان و بهرهبرداری از دسترسیهای موروثی کلاینت، دسترسی در سطح مدیر کل سامانه (Super Administrator) را در تمامی کارگزاران متصل به شبکه به دست آورند.
اهمیت راهبردی این رخداد زمانی مشخص میشود که بدانیم نرمافزارهای مدیریت و نظارت از راه دور (RMM) مانند N-central به عنوان کلیددار نهایی هزاران شبکه اداری، بیمارستانی، بانکی و کارخانهای عمل میکنند. ایجنتهای نرمافزاری نصبشده روی سرورها و رایانههای مشتریان به طور دائم فرامین اجرایی، اسکریپتهای سیستمی و وصلههای نرمافزاری ارسالی از سوی سرور N-central را با بالاترین سطح دسترسی سیستمی اجرا میکنند. تسخیر سرورهای این پلتفرم به معنای ایجاد توانایی تزریق همزمان بدافزارها و باجافزارهای رمزنگار به صدها هزار دستگاه تجاری در کمتر از چند دقیقه بود؛ خطری ویرانگر که N-able را وادار ساخت تا برای نجات شبکههای مشتریان، به قطع خودخواسته کابلهای ارتباطی خود رضایت دهد.
بررسی زنجیره نفوذ در پروژه Able2Shell نشان داد که مهاجمان ابتدا با ارسال درخواستهای جعلی به وبسرویس SOAP سرور مرکزی، توکنهای اعتبارسنجی کلاینتهای مجاز را استخراج میکردند. در گام دوم، با استفاده از باگهای پیمایش مسیر (Path Traversal) در پردازشگر بستههای نصبی، فایلهای اجرایی خود را با پسوند جعلی به پوشه اسکریپتهای توزیع نرمافزار تزریق میکردند. در نهایت، با فراخوانی تابع RPC سیستم، فرمان اجرای بیدرنگ این اسکریپتها با دسترسی SYSTEM به تمامی کلاینتهای متصل مخابره میشد. خاموشسازی اضطراری کلود N-central مانع از ارسال این پیامهای آلوده به دهها هزار اندپوینت در سراسر دنیا شد.
تحلیل ریزساختار کدهای فاششده در پروژه Able2Shell آشکار میسازد که زنجیره نفوذ ۳۳ مرحلهای، از پروتکلهای ارتباطی پسزمینه میان سرور مرکزی و کلاینتها (RMM Agent Protocol) نهایت بهرهبرداری را میکرده است. ایجنتهای محلی نصبشده روی سرورهای ویندوز به صورت دورهای هدرهای امنیتی SHA-256 را برای تأیید یکپارچگی دستورات ارسالی بررسی میکردند؛ اما نقص طراحی در احراز هویت توکنهای بازنشانی نشست (Session Hijacking) به مهاجم اجازه میداد با تزریق یک پاسخ امضاشده جعلی از آدرسهای گیتوی ابری، اسکریپتهای سیستمی مخرب را در صف وظایف خودکار سیستمعامل (Windows Task Scheduler) با دسترسی ریشه بنشاند.
کارشناسان واکنش به حوادث سایبری تاکید کردهاند که تصمیم مدیران N-able برای قطع سراسری اینترنت سرورها، هرچند خسارت مالی سنگینی بر جای گذاشت، اما از یک فاجعه باجافزاری جهانی در سطح حمله مشهور کاسیا (Kaseya) جلوگیری کرد و به تیمهای پدافندی مهلت داد تا وصلههای یکپارچهساز را پیش از توزیع خودکار بدافزارها آماده سازند.
برای شبیهسازی نحوه ردیابی این رویداد در کنسولهای پایش تلهمتری امنیتی، گزارش خروجی پایانه زیر نشاندهنده لحظه آغاز بهرهبرداری و واکنش لایههای دفاعی شبکه است:
ترمینال سایبری و لاگ تلهمتری مهار اکسپلویت Able2Shell
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
با مهار موقت بحرانهای سختافزاری و نرمافزاری در حوزه سرورها، نگاه اکوسیستم دیجیتال به مرزهای مالی و تحول ساختار ابزارهای توزیع سرمایه معطوف میشود؛ حوزهای که با اقدام جسورانه تلگرام و کارگزاریهای سنتی به نقطه اوج تاریخی خود رسیده است.
توسعه ابزارهای مدرن مالی بدون نیاز به واسطههای سنتی، راه را برای ایجاد سامانههای غیرمتمرکز توزیع ارزش در سطح فرامرزی هموار ساخته و ساختار بانکداری خرد را بازتعریف کرده است.
محور چهارم: خروج کیف پول تلگرام از حصار مسنجر؛ راهاندازی سوپراپ مالی غیرامانی مستقل
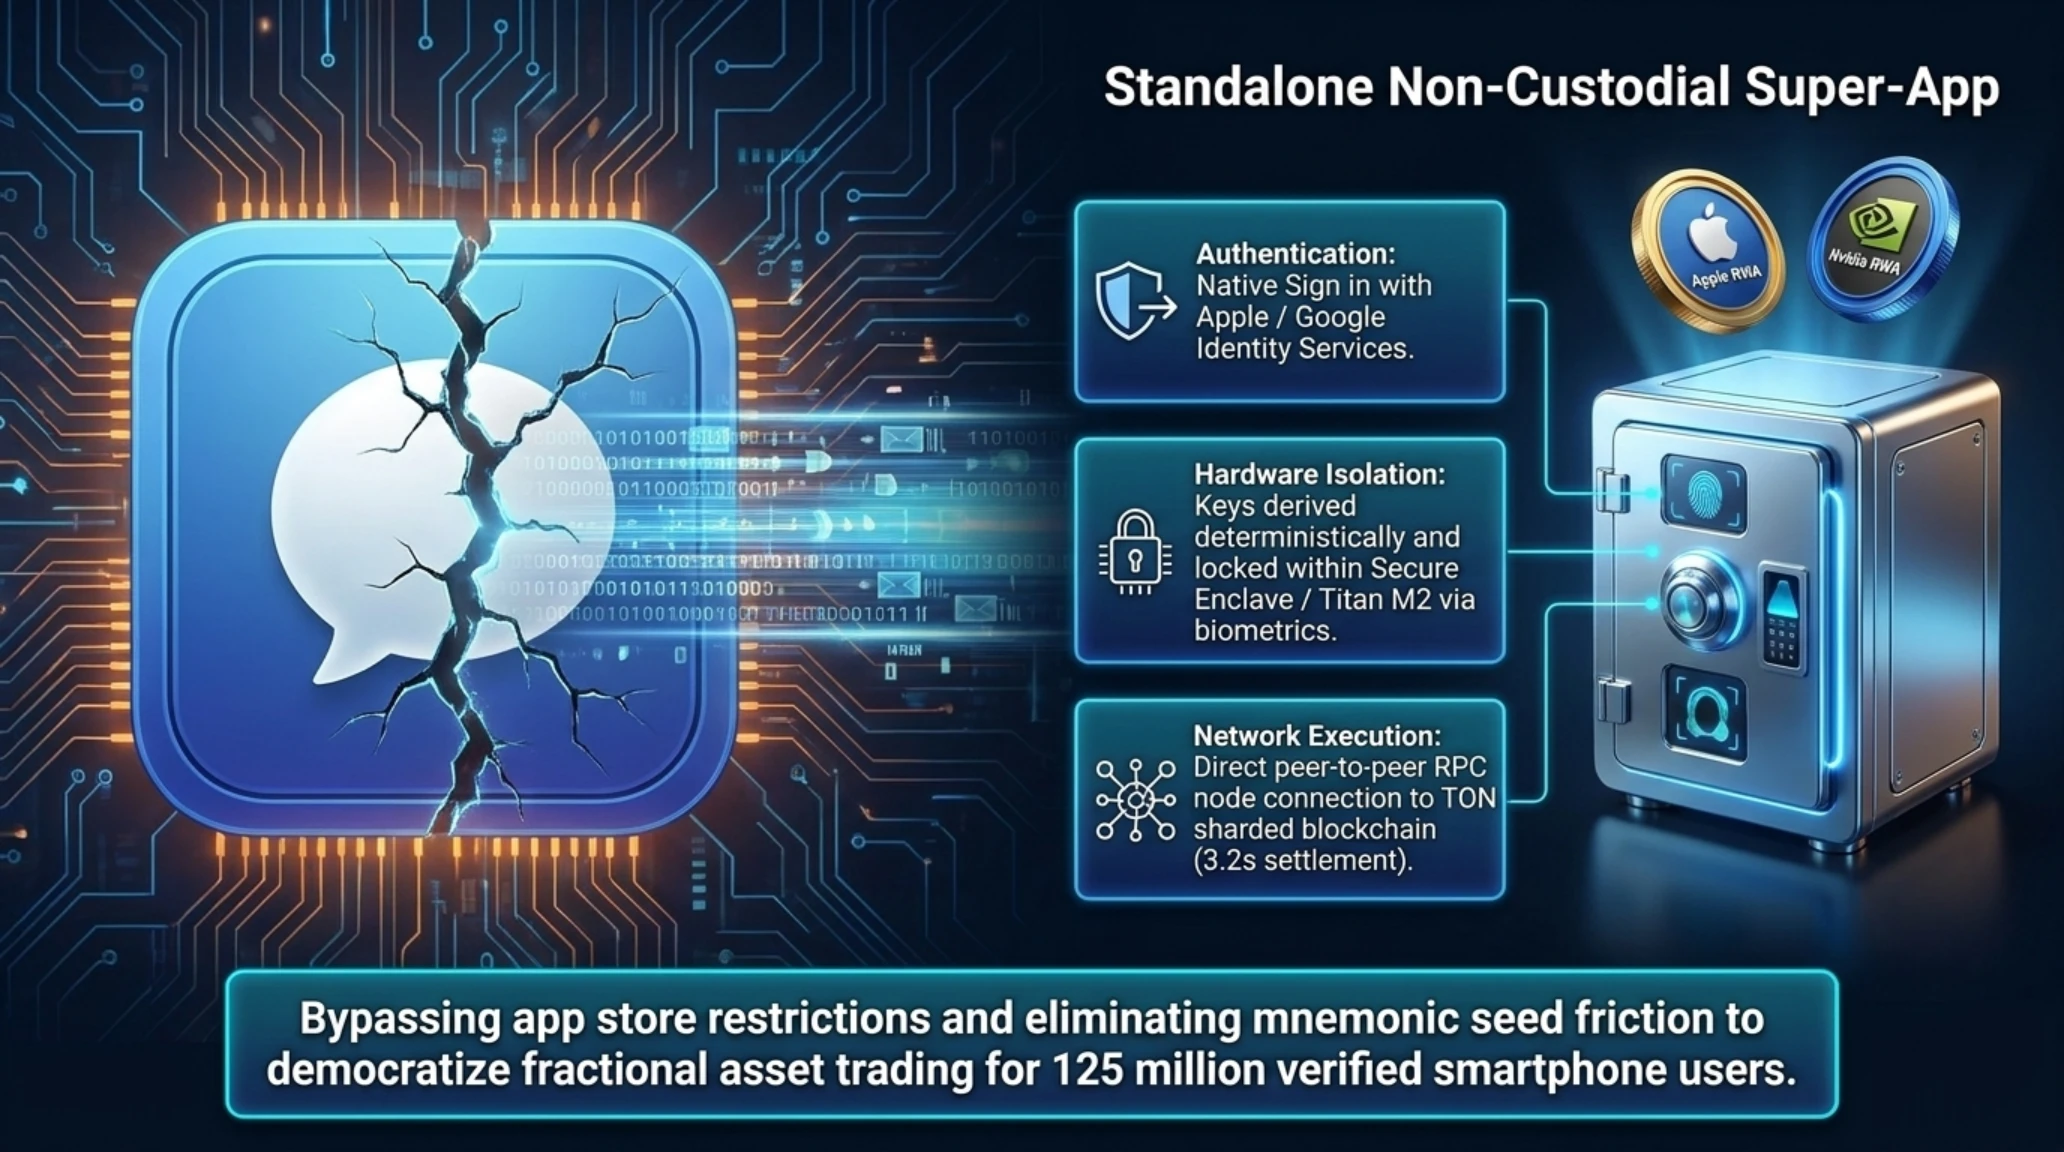
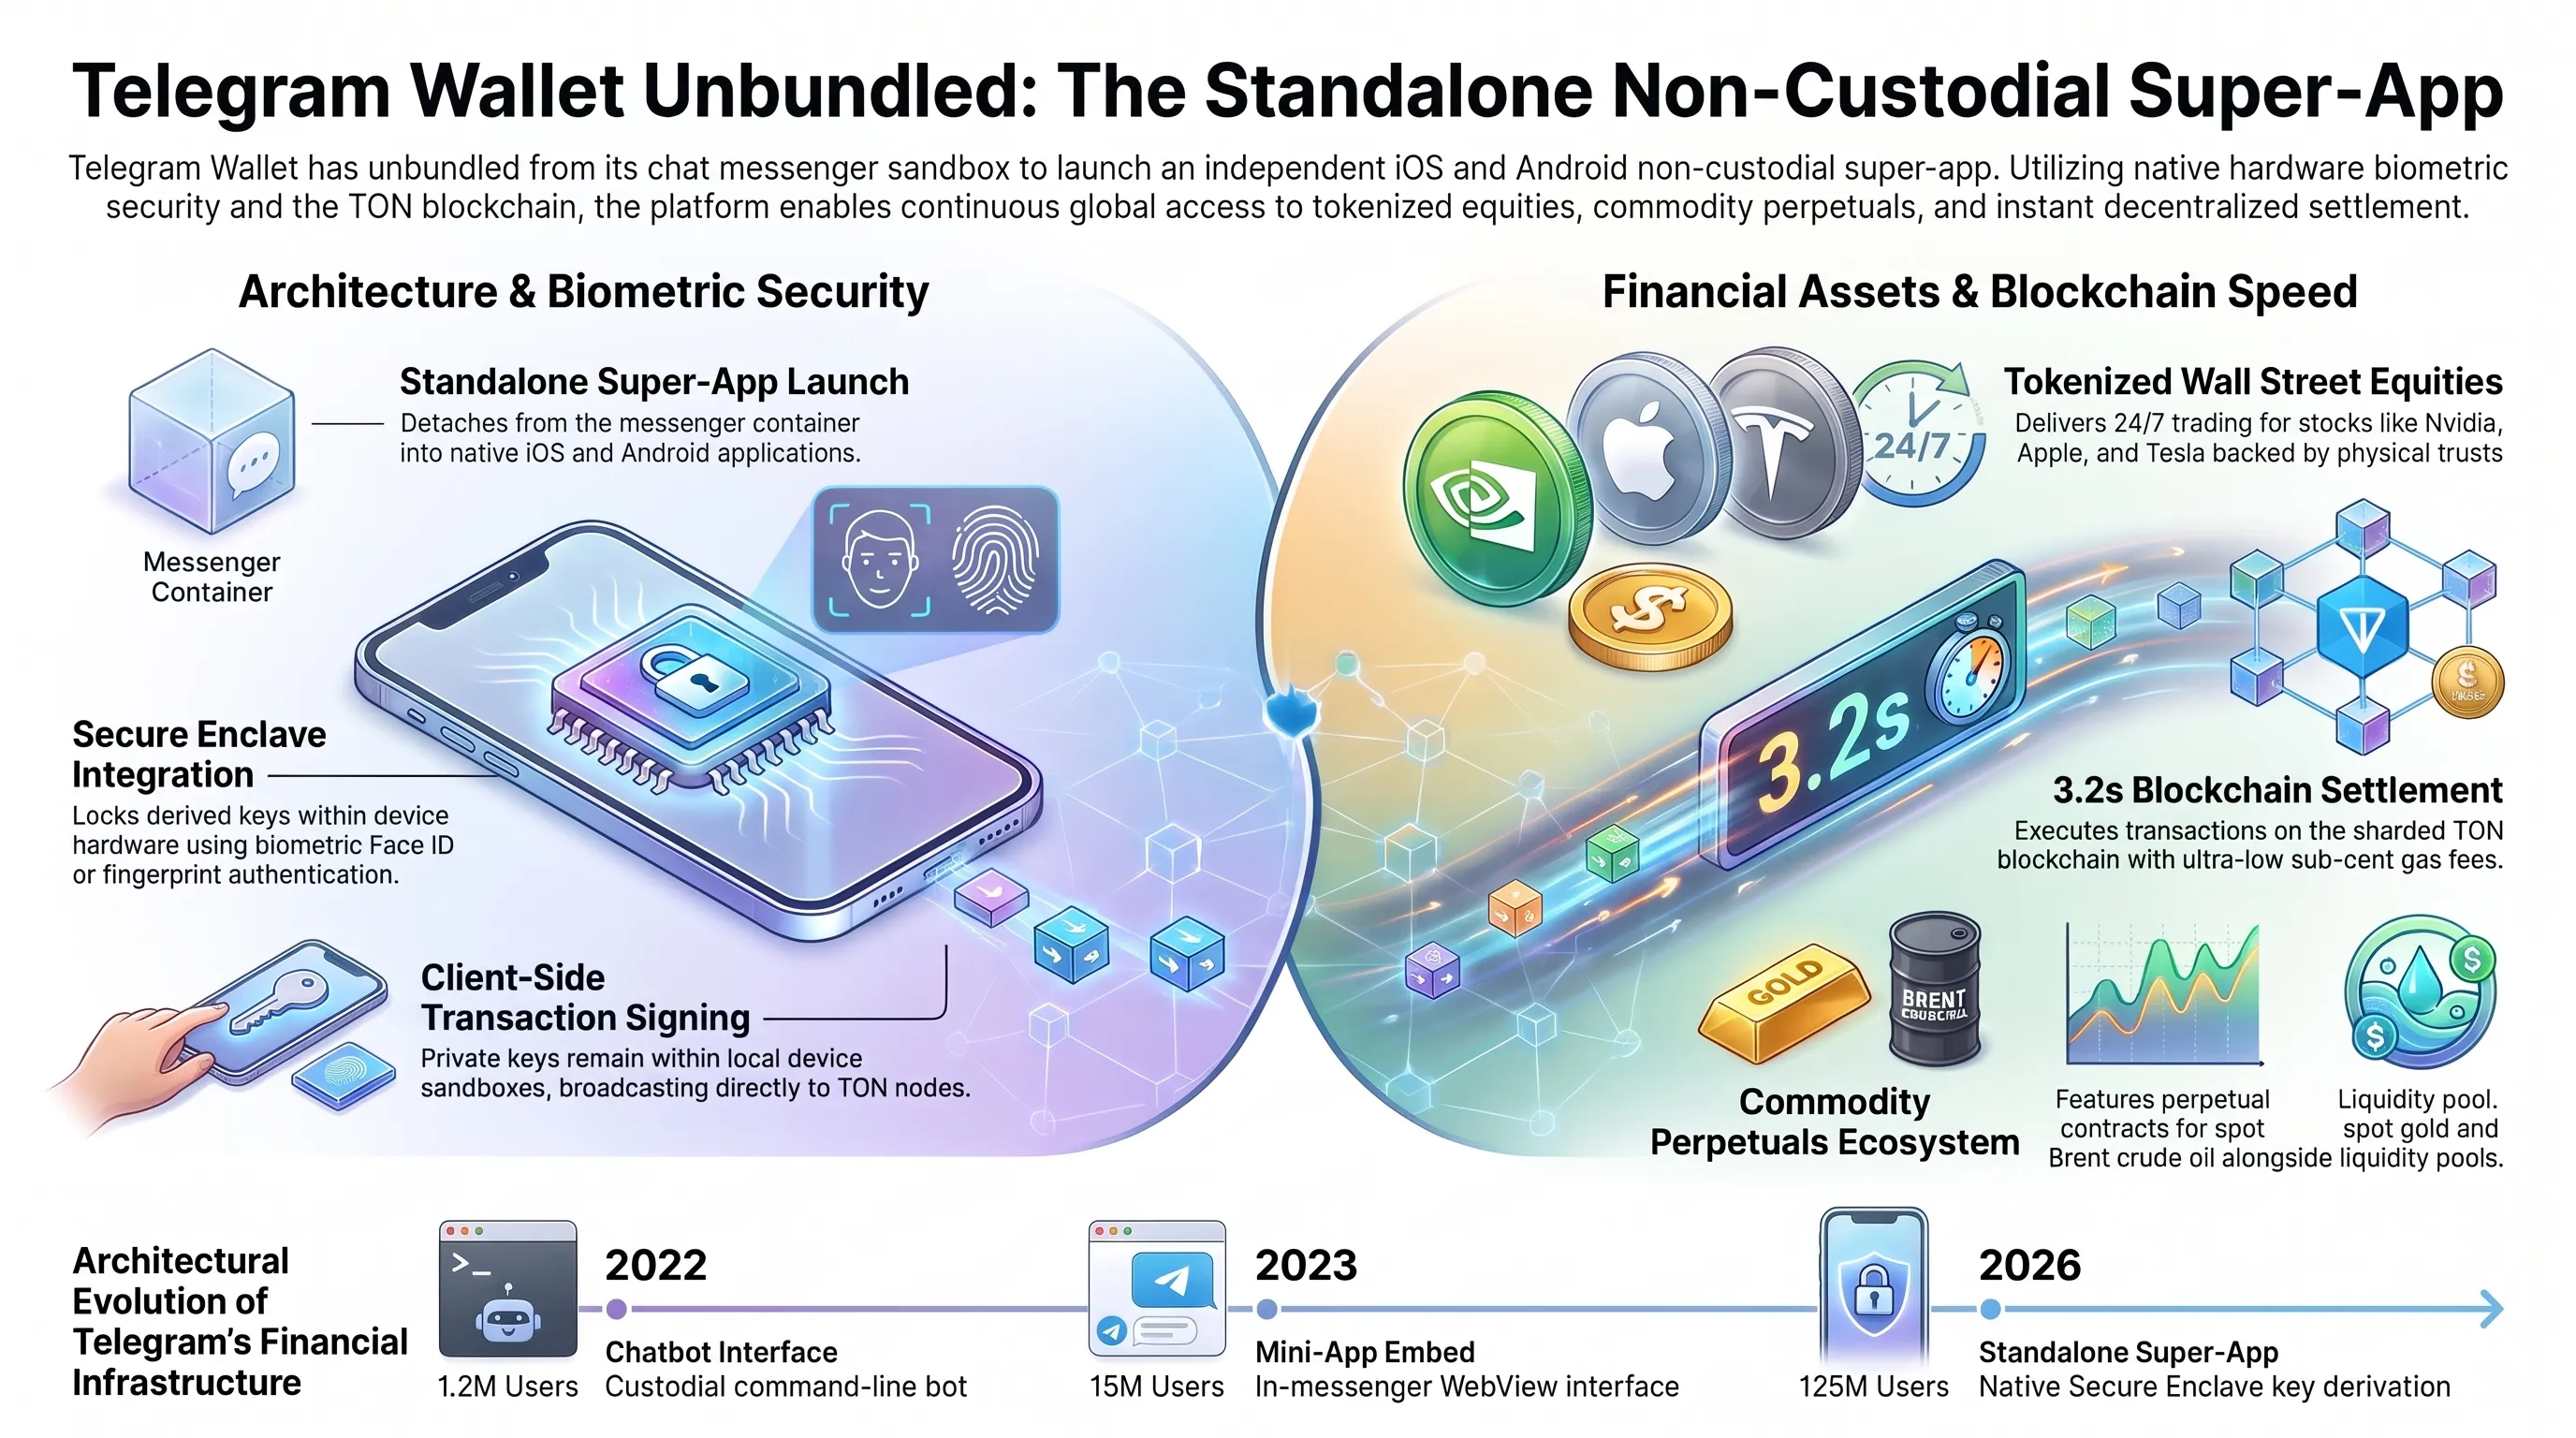
پلتفرم پرداخت و ذخیرهسازی داراییهای دیجیتال Telegram Wallet (وابسته به بنیاد TON) که پیش از این صرفاً به عنوان یک مینیاپ و ربات درون پیامرسان تلگرام فعالیت میکرد و توانسته بود بیش از ۱۰۰ میلیون کاربر را در سراسر جهان به اکوسیستم داراییهای رمزارزی جذب کند، سرانجام با برداشتن یک گام ساختاری تاریخی، اپلیکیشن مستقل موبایلی خود را برای سیستمعاملهای iOS و اندروید خارج از چارچوب پیامرسان تلگرام منتشر کرد.
این اپلیکیشن مستقل که با رابط کاربری بازطراحیشده و زیرساخت کامپایل بومی عرضه شده است، فرآیند ثبتنام کاربران را دگرگون ساخته و به آنها اجازه میدهد با استفاده مستقیم از حسابهای کاربری امنیتی اپل (Sign in with Apple) یا گوگل و با بهرهگیری از سیستم احراز هویت بیومتریک گوشی هوشمند (Face ID و حسگر اثر انگشت) بدون نیاز به وارد کردن شماره تلفن، کیف پول خود را راهاندازی نمایند. کلیدهای خصوصی در این نسخه به صورت کاملاً غیرامانی (Non-Custodial) در محفظه امن سختافزاری پردازنده گوشی (Secure Enclave) ذخیره و رمزنگاری میشوند.
اما نقطه عطف این اپلیکیشن جدید، خروج از محدودیتهای یک کیف پول ساده رمزارزی و تبدیل آن به یک سوپراپ جامع سرمایهگذاری مالی بینالمللی است. این پلتفرم با اتصال به پروتکلهای غیرمتمرکز نقدینگی و زیرساختهای توکنیزهسازی سهام، خدماتی فراتر از جابجایی تتر و توکنهای شبکه TON ارائه میدهد؛ از جمله معاملات مستقیم و ۲۴ ساعته سهام شرکتهای فناوری بورس آمریکا (مانند انویدیا، اپل و تسلا) در قالب توکنهای پشتیبانیشده با دارایی واقعی، معاملات مشتقه و فیوچرز دائمی روی طلا و نفت خام، و اتصال به بازارهای بازدهی سرمایهگذاری غیرمتمرکز با سودهای تضمینشده هوشمند.
معماری فنی این سوپراپ بر مبنای قراردادهای هوشمند شبکه TON و پروتکلهای لایه دوم استوار است. کاربران در هنگام خرید یک سهم توکنیزهشده از شرکت اپل، در واقع توکنهای معادل سهام را که در صندوقهای حضانت تحت نظارت اروپایی پشتیبانی میشوند، مستقیماً به آدرس والت خود منتقل میکنند. این ساختار امکان تسویه آنی تراکنشها را بدون نیاز به تسویه دو روزه سنتی (T+2) بازارهای بورس فراهم آورده و کارمزدهای معاملاتی را تا سطح چند سنت کاهش داده است. قابلیت تبادل خودکار میان ارزهای فیات، استیبلکوینها و داراییهای کالایی، والت تلگرام را به پدیدهای تهدیدکننده برای بانکداری نئوبانک تبدیل کرده است.
تحلیلگران بازار معتقدند که حرکت تلگرام به سمت ایجاد اپلیکیشن مجزا، پاسخی استراتژیک به فشارهای رگولاتوری کمیسیون بورس و اوراق بهادار و تلاش برای جلوگیری از مسدود شدن احتمالی کل پیامرسان در استورهای رسمی است.
برای بررسی مسیر تکامل تدریجی کیف پول تلگرام از یک ابزار رباتیک تا رسیدن به جایگاه سوپراپ مستقل مالی، جدول زمانی زیر مراحل کلیدی این جهش را نشان میدهد:
تایملاین رویدادها | کرونولوژی دگردیسی کیف پول تلگرام به سوپراپ مالی
| سال / مقطع | رویداد شاخص توسعهای | معماری فنی و اهمیت راهبردی در بازار مالی |
|---|---|---|
| ۲۰۲۲-۲۰۲۳ | تولد ربات والت و مینیاپ تلگرام | تعبیه کیف پول در منوی اصلی تلگرام و جذب ۱۵ میلیون کاربر اولیه در بستر چت. |
| ۲۰۲۴ | پشتیبانی از تتر رسمی (USDT-TON) | صفر شدن کارمزد نقلوانتقالات دلاری و عبور از مرز ۸۵ میلیون کاربر ثبتشده. |
| نوامبر ۲۰۲۶ | تولد اپ مستقل Standalone Super-App | جدایی از کادر تلگرام، کلید غیرامانی Secure Enclave و معاملات ۲۴ ساعته سهام والاستریت. |
در حالی که تلگرام و اکوسیستمهای وب۳ تلاش میکنند والاستریت را به کاربران موبایل پیوند بزنند، خود نهادهای کهنهکار والاستریت نیز تسلیم جاذبه داراییهای لایه اول بلاکچینی شده و درهای معاملاتی خود را به روی رمزارزها گشودهاند.
محور پنجم: ورود مستقیم غول والاستریت چارلز شواب به معاملات سولانا، اولنچ و چینلینک
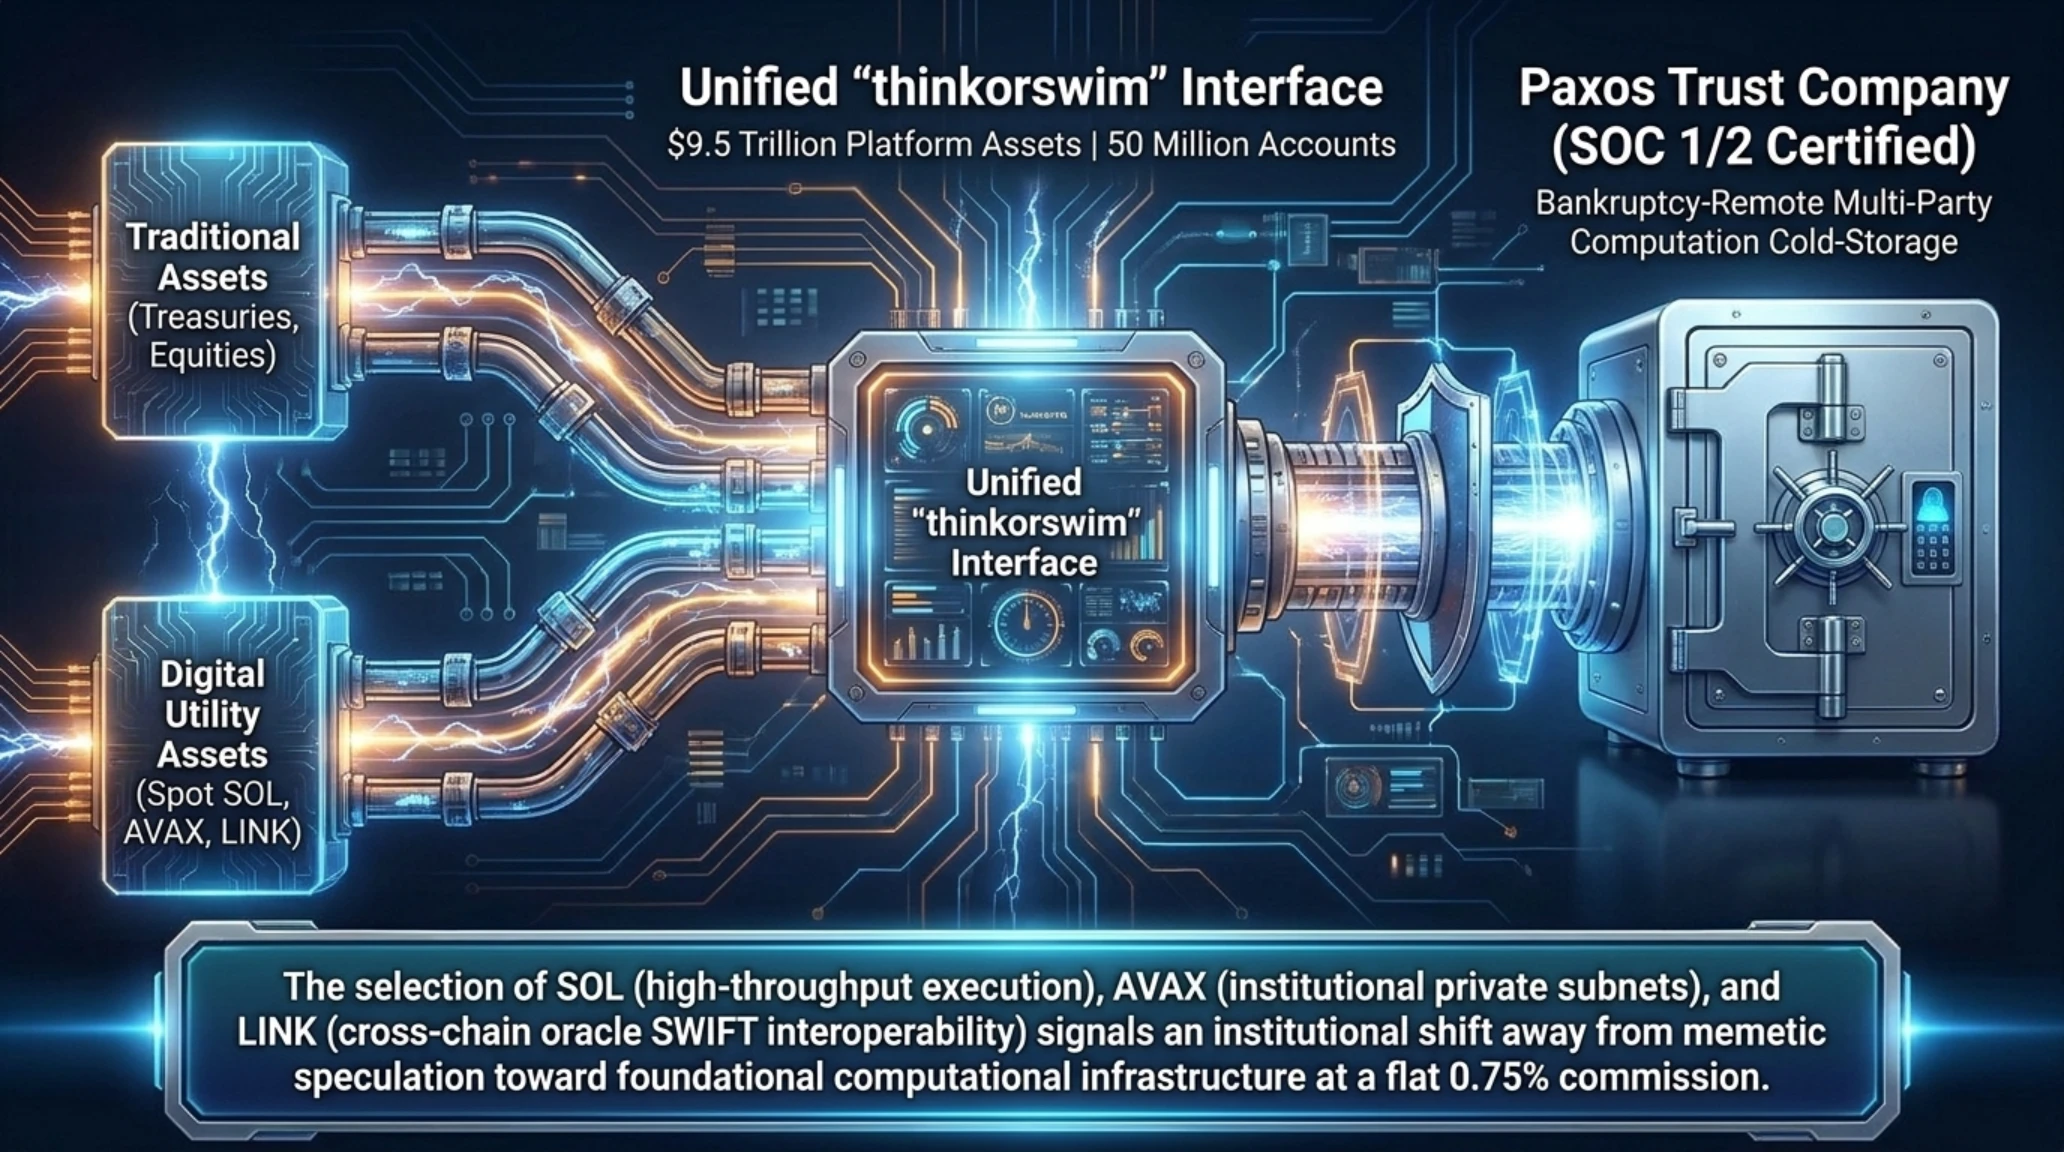
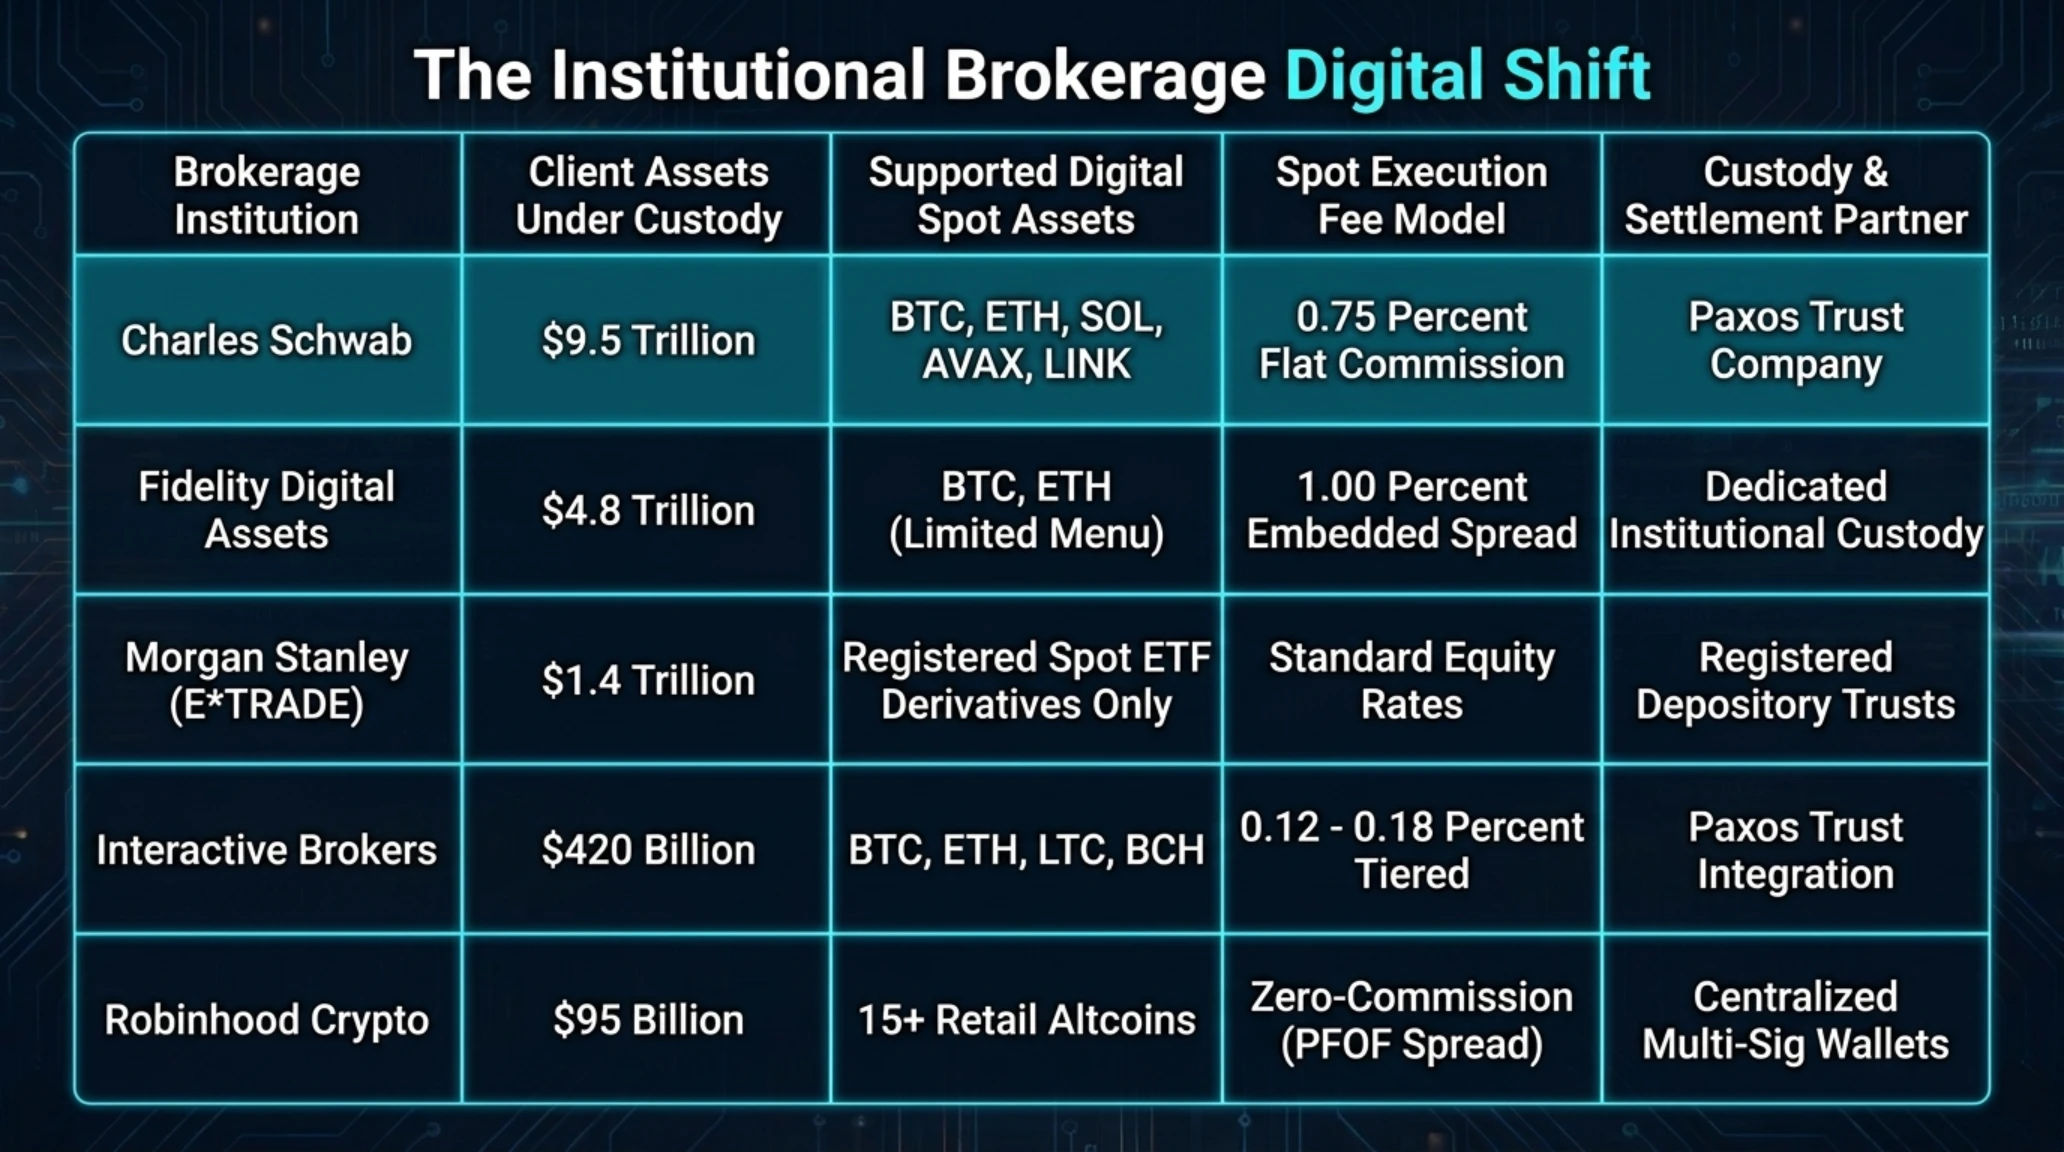
در گامی دیگر که نشاندهنده سقوط آخرین دیوارهای تردید میان نظام مالی سنتی و داراییهای غیرمتمرکز است، موسسه عظیم خدمات مالی و کارگزاری چارلز شواب (Charles Schwab) با مدیریت بیش از ۹.۵ تریلیون دلار دارایی مشتریان و دارا بودن بیش از ۵۰ میلیون حساب معاملاتی فعال، به طور رسمی فهرست داراییهای قابل معامله مستقیم اسپات خود را گسترش داد. شواب اعلام کرد علاوه بر بیتکوین و اتریوم، سه آلتکوین بنیادین بازار یعنی سولانا (Solana - SOL)، اولنچ (Avalanche - AVAX) و چینلینک (Chainlink - LINK) را برای خرید و فروش نقدی در تمامی پلتفرمهای خود فعال کرده است.
سرمایهگذاران خرد و نهادی مشتری شواب از این پس میتوانند مستقیماً از طریق وبسایت اصلی، نرمافزار موبایل و بهویژه پلتفرم تحلیل تکنیکال و الگوریتمی بسیار محبوب thinkorswim این سه توکن را در کنار سهام سنتی شرکتها، صندوقهای ETF و اوراق قرضه خزانهداری ایالات متحده در یک پرتفوی یکپارچه با کارمزد رقابتی ۰.۷۵ درصد در هر تراکنش معامله نمایند. کلیه فرایندهای تسویه معاملات، مدیریت نقدینگی و حضانت قانونی کلیدهای خصوصی با مشارکت شرکت دارای مجوز پکسوس (Paxos Trust Company) در ساختاری کاملاً منطبق با مقررات سختگیرانه کمیسیون بورس و اوراق بهادار (SEC) انجام میگیرد.
انتخاب هوشمندانه این سه توکن تصادفی نبوده است: سولانا به عنوان شاهراه اصلی اپلیکیشنهای غیرمتمرکز سریع و پرحجم، اولنچ به عنوان پیشگام پیادهسازی سابنتهای سفارشی برای نهادهای بانکی و سرمایهگذاری نهادی، و چینلینک به عنوان استاندارد انحصاری اوراکلها و پروتکل ارتباط میانزنجیرهای (CCIP) که پیوند میان دادههای بازارهای مالی دنیای واقعی و قراردادهای هوشمند بلاکچینی را برقرار میسازد، پایههای این گزینش راهبردی را تشکیل دادهاند. این اقدام چارلز شواب رسمیت نهایی نهادهای خیابان والاستریت به آینده بلندمدت زیرساختهای محاسباتی وب۳ به شمار میرود.
با ورود شواب، تریدرهای پلتفرم حرفهای thinkorswim اکنون میتوانند از ابزارهای پیشرفته اسکریپتنویسی thinkScript برای اجرای الگوریتمهای معاملات خودکار روی جفتارزهای SOL/USD و LINK/USD استفاده کنند؛ امکانی که پیشتر تنها در صرافیهای بومی رمزارز مهیا بود. علاوه بر این، مشتریان بازنشستگی (حسابهای IRA در آمریکا) میتوانند بخشی از سبد بلندمدت خود را مستقیماً به آلتکوینهای دارای کارکرد زیرساختی بدون نگرانی از مشکلات نگهداری کلیدهای خصوصی اختصاص دهند؛ رویدادی که جریان ورودی سرمایههای سازمانی به بازارهای کریپتو را در ماههای آینده به شدت شتاب خواهد بخشید.
برای مقایسه ساختار توزیع کارمزدها و داراییهای تحت پوشش چارلز شواب در برابر سایر کارگزاریهای مالی بینالمللی، نمودار و ماتریس مقایسهای زیر ابعاد این رقابت را به تصویر کشیده است:
نمودار ستونی و ماتریس مقایسه کارگزاریهای والاستریت در پذیرش رمزارزها
| نام کارگزاری و حجم دارایی | داراییهای اسپات پشتیبانیشده | نرخ کارمزد و متولی حضانت |
|---|---|---|
| چارلز شواب (۹.۵ تریلیون دلار) | BTC, ETH, SOL, AVAX, LINK | ۰.۷۵ درصد ثابت (حضانت Paxos Trust) |
| فیدلیتی (۴.۸ تریلیون دلار) | BTC, ETH (محدود به دو رمزارز اول) | ۱.۰۰ درصد اسپرد (حضانت اختصاصی فیدلیتی) |
| اینتراکتیو بروکرز (۴۲۰ میلیارد دلار) | BTC, ETH, LTC, BCH | ۰.۱۲ الی ۰.۱۸ درصد (حضانت Paxos Trust) |
همزمان با این انقلاب در لایههای دیجیتال و مالی، پیشرفتهترین مرزهای هوش مصنوعی خود را در جهان فیزیکی آشکار کردهاند؛ جایی که وسایل نقلیه بدون راننده تسلا در حال تسخیر آسفالت شهرهای بزرگ هستند.
محور ششم: گسترش ناوگان تجاری تاکسیهای کاملاً خودران تسلا (Robotaxi) در ۲۷۵ مایل مربع از سن آنتونیو
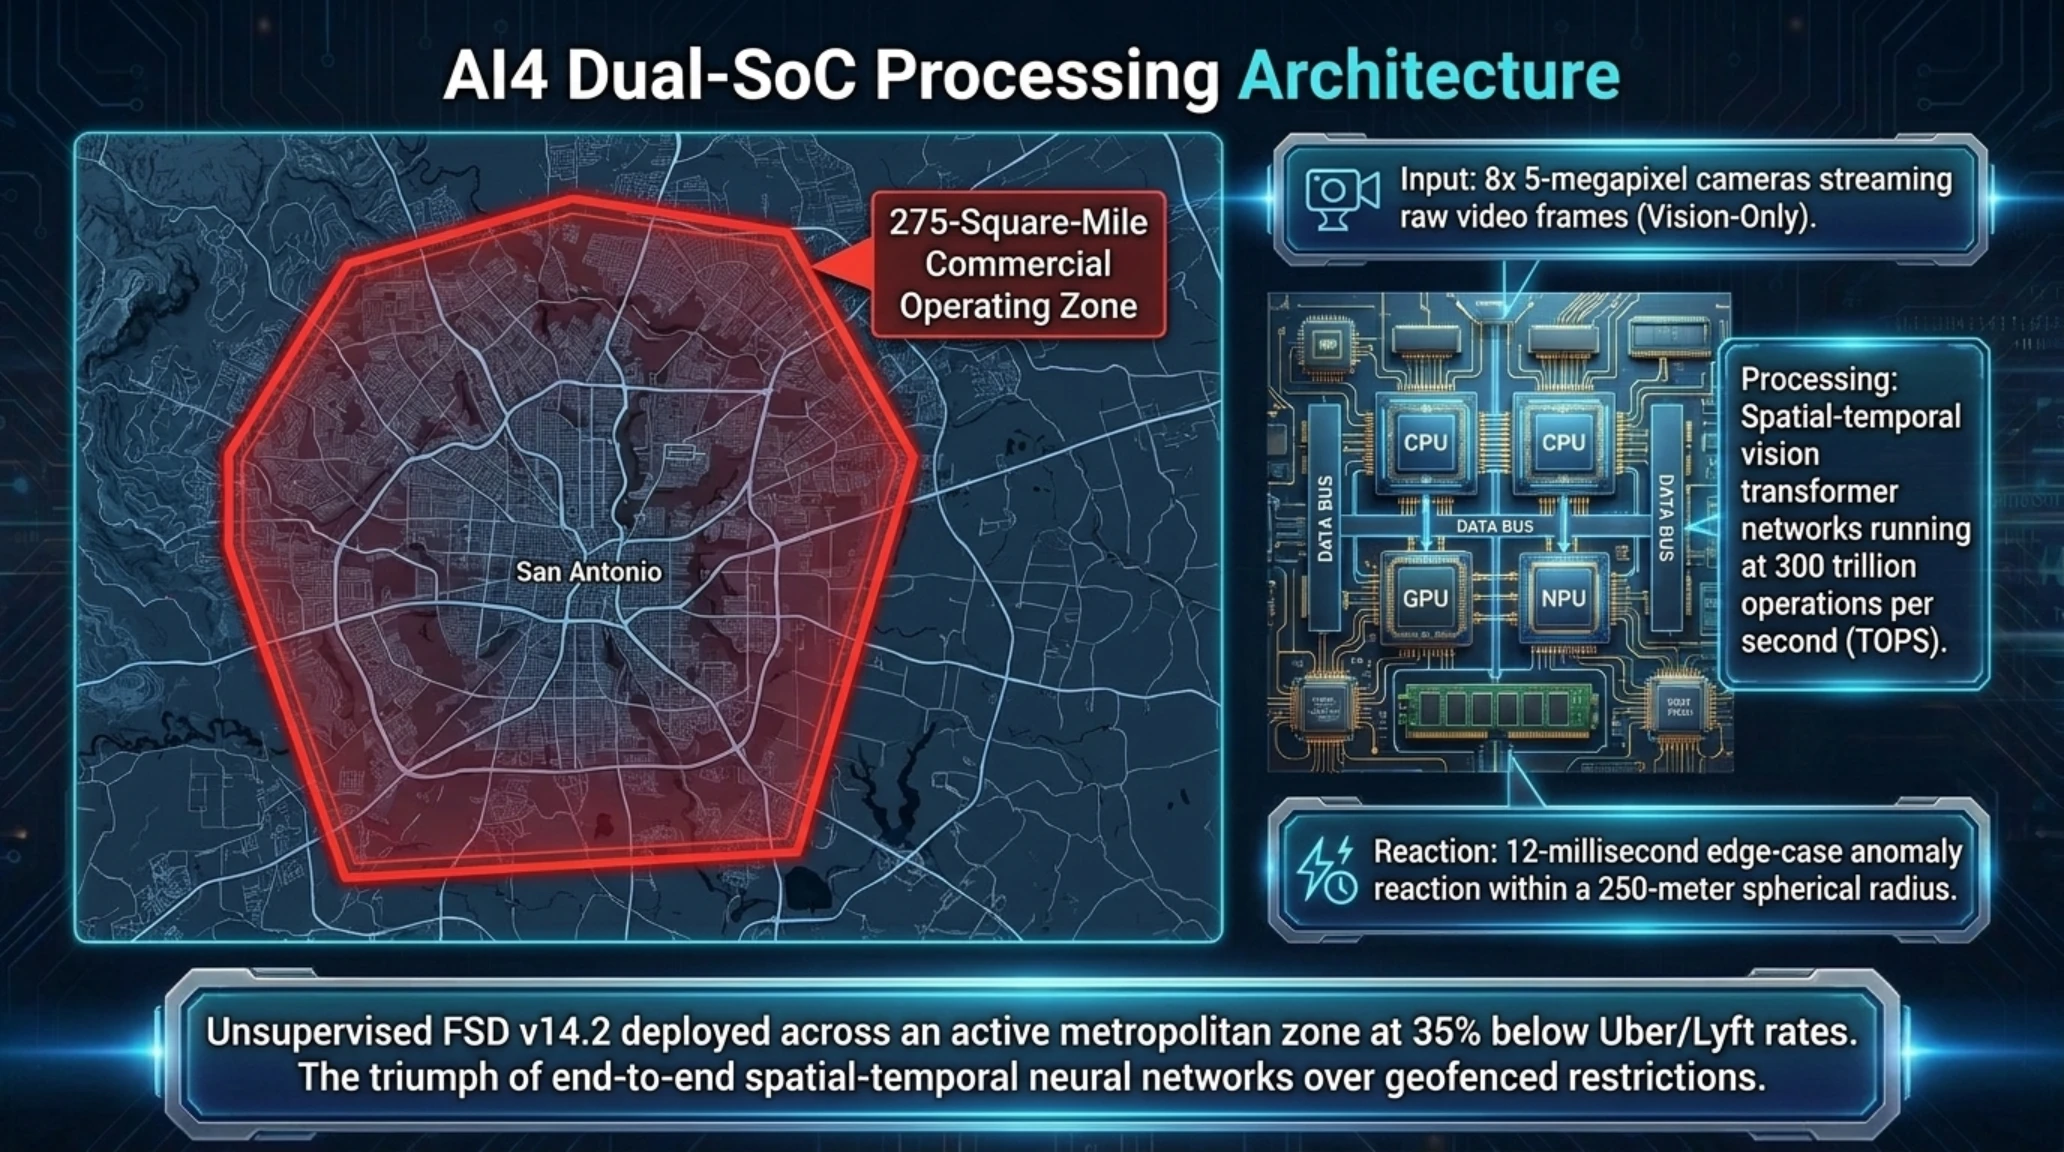
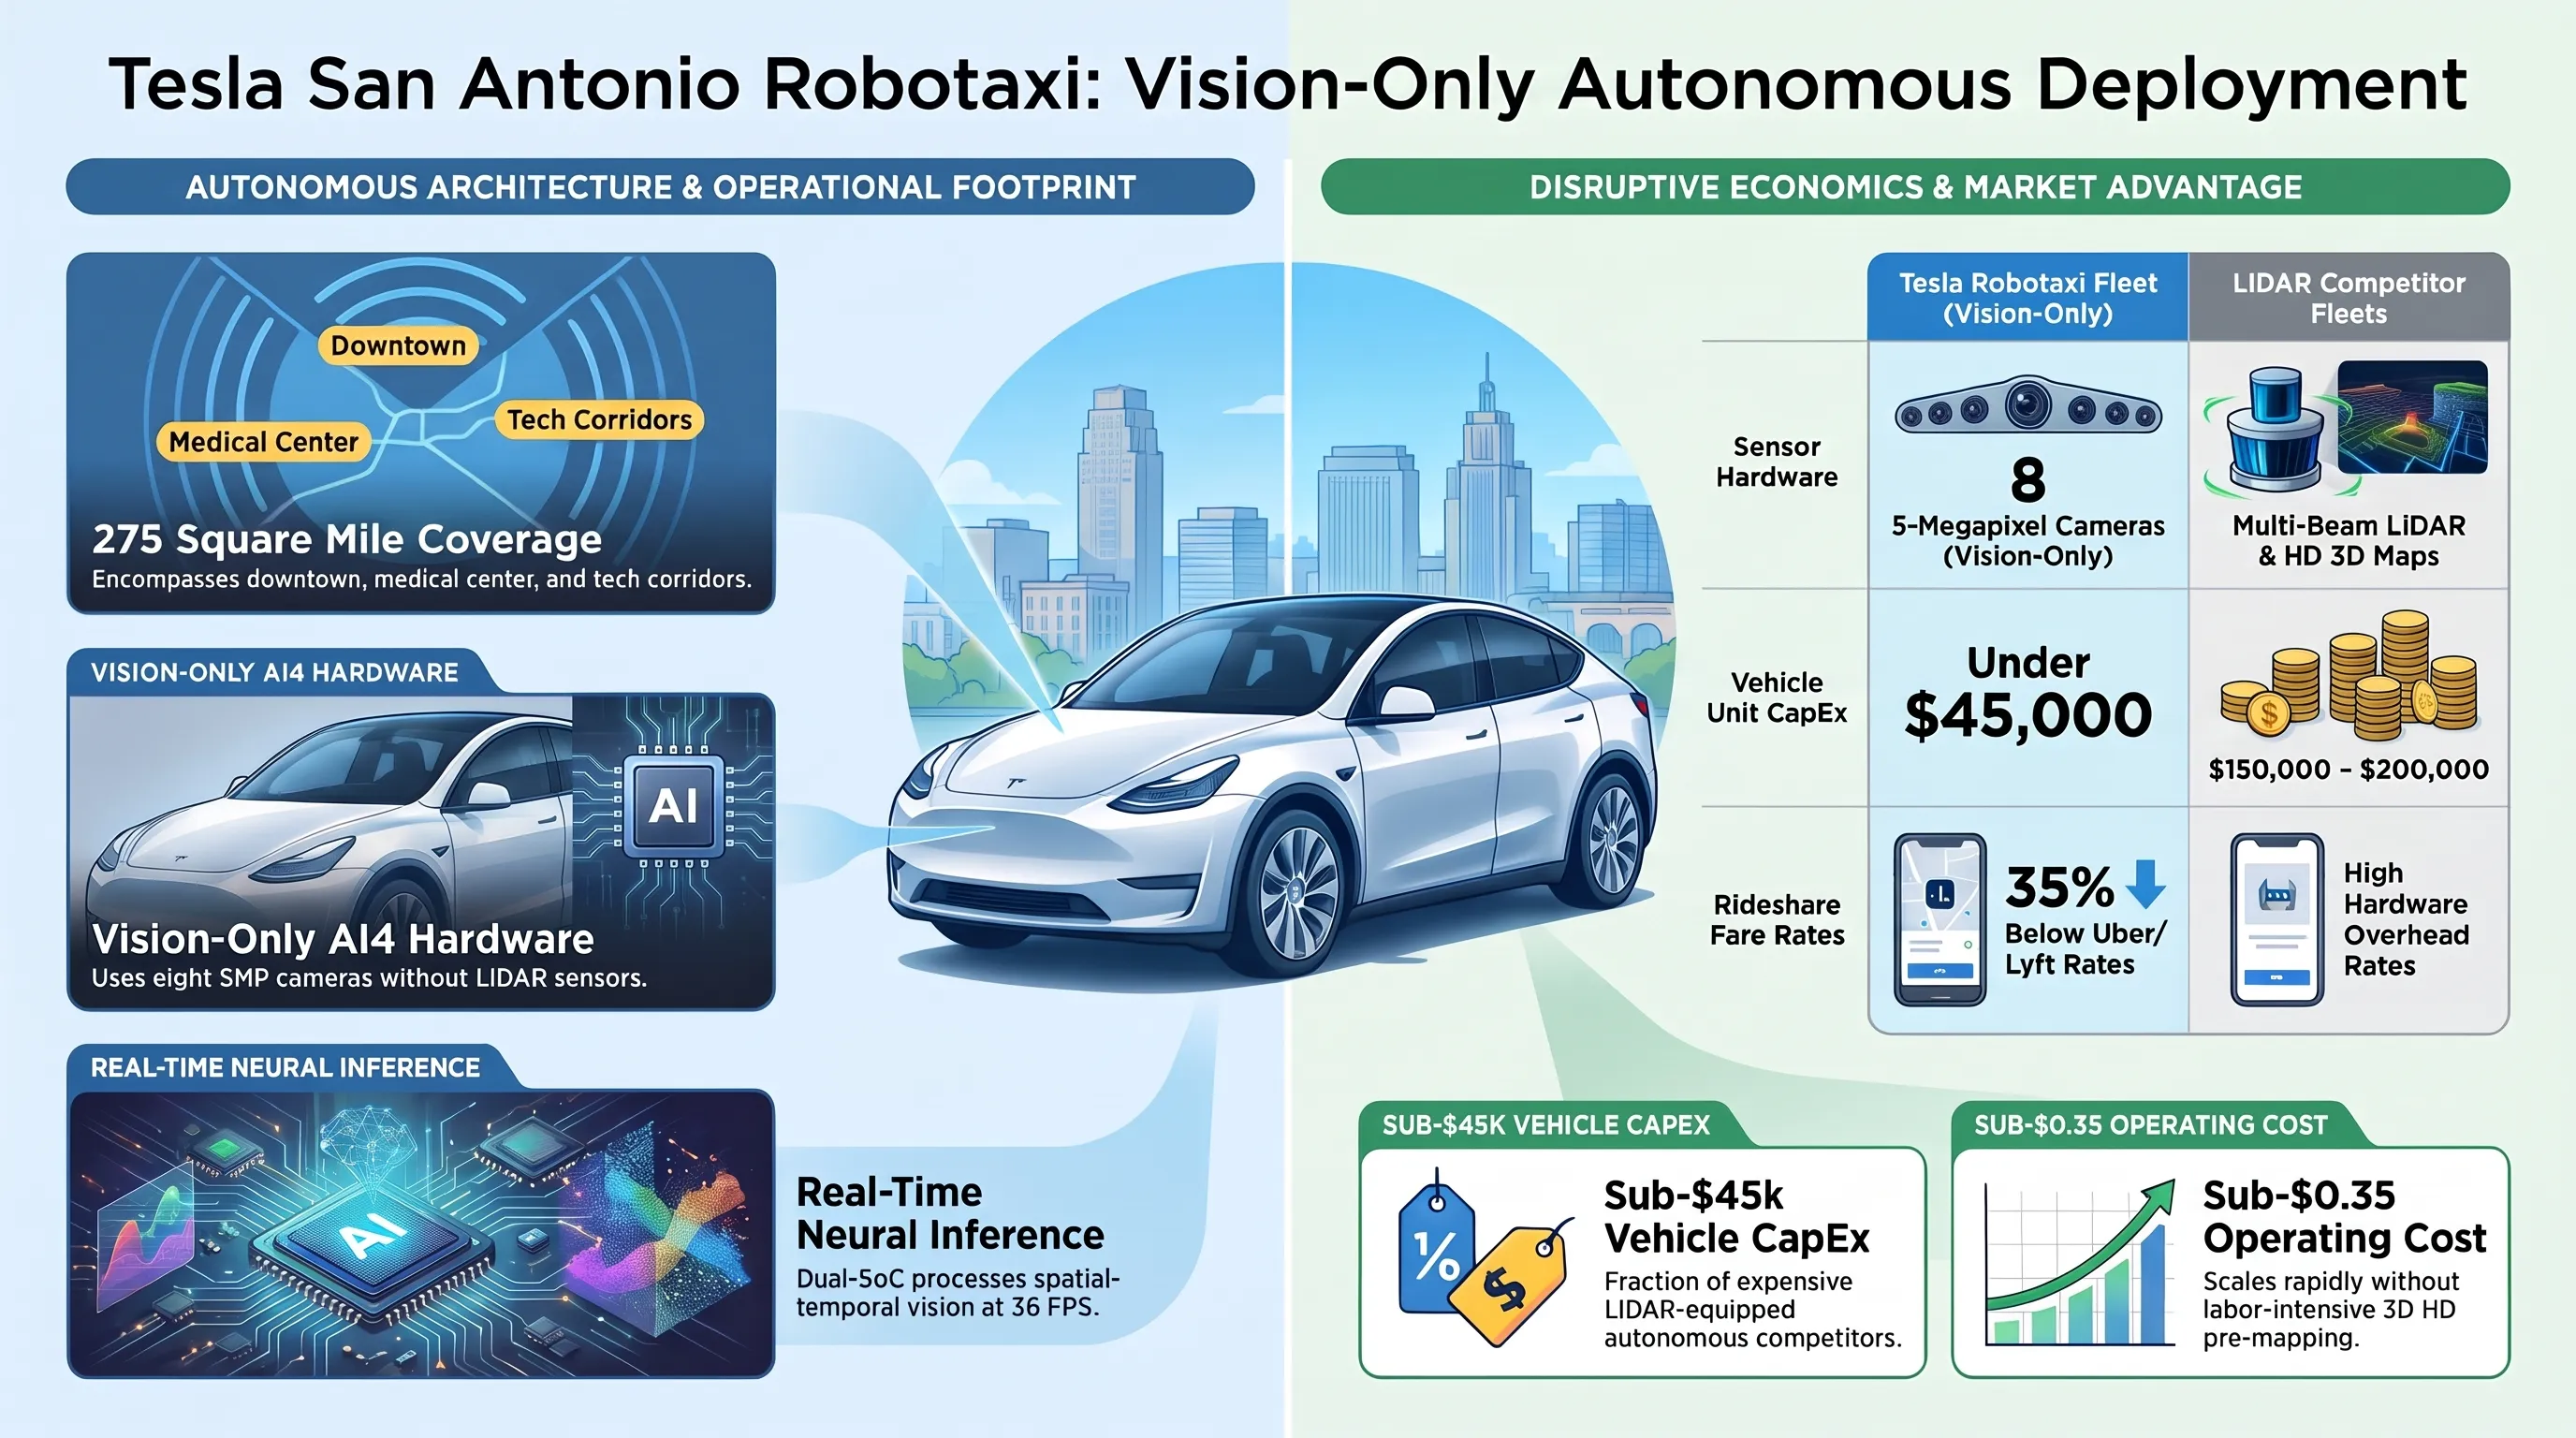
شرکت خودروسازی و هوش مصنوعی تسلا به رهبری ایلان ماسک، ارائه خدمات تجاری حملونقل مسافر با خودروهای کاملاً بدون راننده انسانی (Robotaxi) خود را در شهر بزرگ سن آنتونیو (San Antonio) در ایالت تگزاس به طور رسمی افتتاح کرد. این سرویس در گام نخست خود، پهنهای وسیع بین ۲۷۳ تا ۲۷۵ مایل مربع را در نیمه مرکزی و کریدورهای شریانی شمالی شهر زیر پوشش ناوگان خودروهای خودران خود قرار داده است.
این ناوگان تجاری که در مرحله شروع شامل صدها دستگاه خودروی برقی تسلا مدل Y مجهز به آخرین معماری پردازنده هوش مصنوعی اختصاصی تسلا (Hardware 4 / AI4) و نگارش نهایی بسته نرمافزاری FSD Unsupervised v14.2 است، مسافران را بدون حضور هیچگونه راننده پشتیبان انسانی پشت فرمان جابجا میکند. شهروندان سن آنتونیو اکنون میتوانند با استفاده از اپلیکیشن رسمی تسلا (Tesla Rideshare App) خودروی خودران را فراخوانی کرده و با کرایهای حدود ۳۵ درصد ارزانتر از سرویسهای سنتی اوبر و لیفت، به مقاصد درونشهری خود سفر کنند.
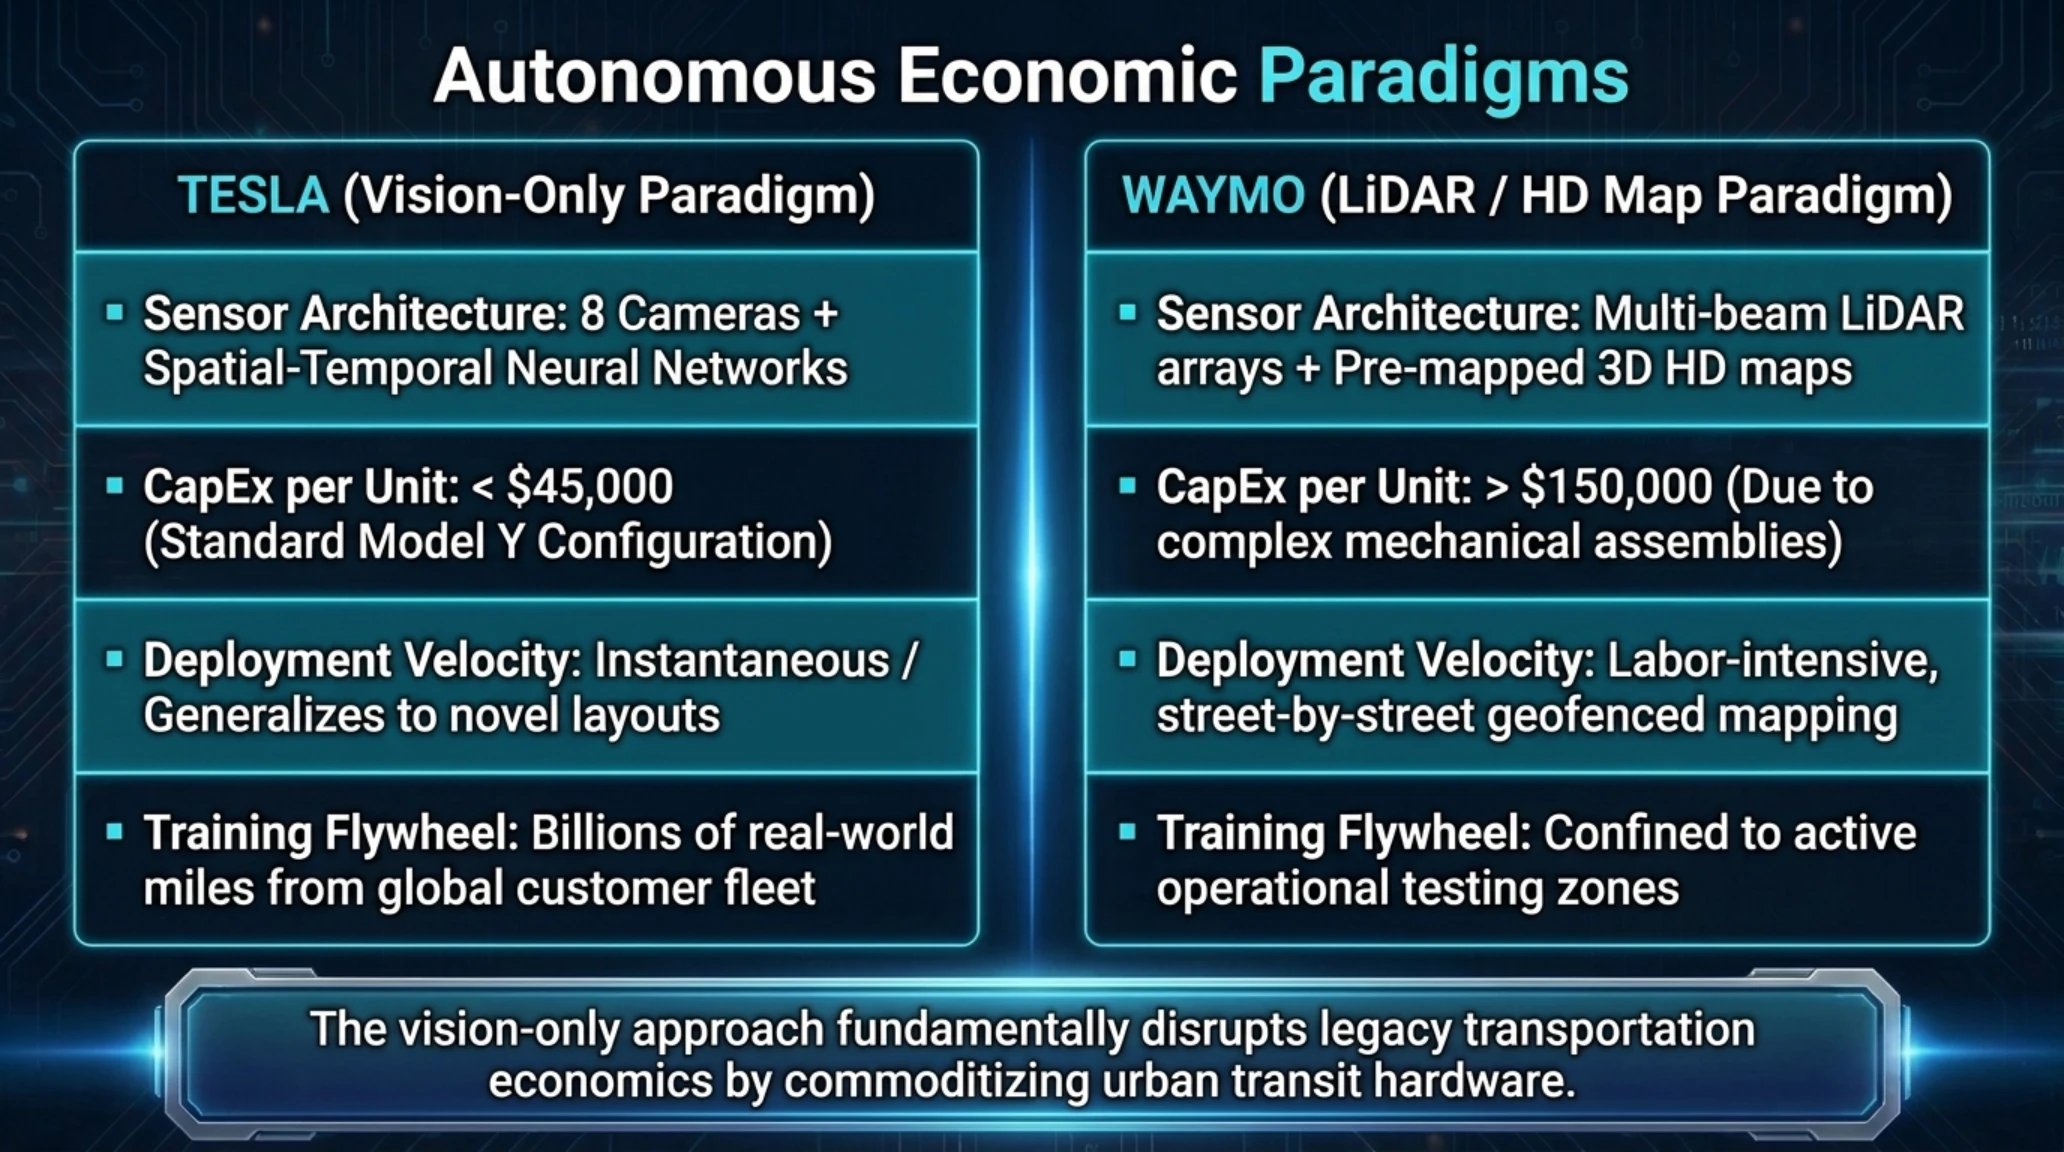
گستره جغرافیایی ۲۷۵ مایل مربعی تسلا در سن آنتونیو، این شهر را به پنجمین مرکز بزرگ فعالیت تجاری روبوتاکسیهای تسلا در تگزاس بدل کرده و محدوده تحت پوشش آن را به طور چشمگیری از مناطق فعالیت رقیب مستقیم آن، شرکت ویمو (Waymo متعلق به آلفابت)، وسیعتر ساخته است. تسلا با اتکای انحصاری به رویکرد بینایی ماشین و شبکههای عصبی عمیق سرتاسری (Vision-Only End-to-End Neural Networks) بدون استفاده از سنسورهای گرانقیمت لایدار (LiDAR) یا نقشههای سهبعدی پیشساخته با وضوح بالا (HD Maps)، موفق شده هزینه تولید هر کیلومتر تردد خودران را به کسری از هزینههای رقبا کاهش داده و قابلیت مقیاسپذیری آنی در شهرهای جدید را به اثبات برساند.
از نظر معماری پردازش لبه (Edge AI Compute)، خودروهای تسلا مدل Y حاضر در این ناوگان به دو تراشه شتابدهنده اختصاصی FSD مجهز هستند که با فرآیند ساخت ۷ نانومتری تولید شده و توانی معادل ۳۰۰ تریلیون عملیات بر ثانیه (300 TOPS) را برای پردازش بلادرنگ جریان ویدیویی ۸ دوربین خارجی با کیفیت ۵ مگاپیکسل مهیا میسازند. مدل عصبی v14.2 تسلا بدون نیاز به کدهای دستنویس مسیریابی، تمامی تصمیمات حرکتی اعم از تغییر خطوط، واکنش به موانع پیشبینینشده، حق تقدم در تقاطعهای پیچیده و رعایت سرعت مجاز را به صورت خروجی مستقیم شبکه بر پایانه فرمان، ترمز و پیشرانه اعمال میکند.
در بعد الگوریتمی، نرمافزار FSD v14.2 تسلا مدلهای ترنسفورمر فضایی-زمانی (Spatial-Temporal Vision Transformers) را به صورت فشردهسازیشده روی هستههای NPU اجرا میکند. این مدلها به جای محاسبه خط سیر دوبعدی اجسام، یک حجم بازسازیشده پیوسته سهبعدی (Occupancy Network) از تمام عوارض شهری در شعاع ۲۵۰ متری خودرو ایجاد میکنند. نرخ پاسخدهی پردازنده مرکزی در برابر سناریوهای غیرمنتظره نظیر ورود ناگهانی عابر پیاده یا توقف اضطراری خودروهای جلویی به کمتر از ۱۲ میلیثانیه رسیده است که سرعتی حدود ۱۰ برابر سریعتر از میانگین زمان عکسالعمل یک راننده انسان جوان به شمار میرود.
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve ناوگان روبوتاکسی
تحلیل دماسنج بازار: حذف سنسورهای گرانقیمت لایدار و کاهش ۳۵ درصدی نرخ کرایه نسبت به اوبر، شاخص کارایی اقتصادی ناوگان تسلا را در تگزاس به عدد کمسابقه ۸۹ درصد رسانده است.
توسعه سریع روبوتاکسیها نشان میدهد که تسلا در حال تبدیل شدن از یک شرکت تولیدکننده صرف خودرو به یک غول خدمات فناوری خودمختار شهری و حملونقل هوشمند در مقیاس بینالمللی است؛ تحولی که به زودی ساختار مالکیت خودروهای شخصی و الگوهای ترافیک شهری را در شهرهای بزرگ تغییر خواهد داد.
محور هفتم: سنتز راهبردی و چشمانداز پیوند امنیت باینری، حاکمیت ابری و سیستمهای خودمختار
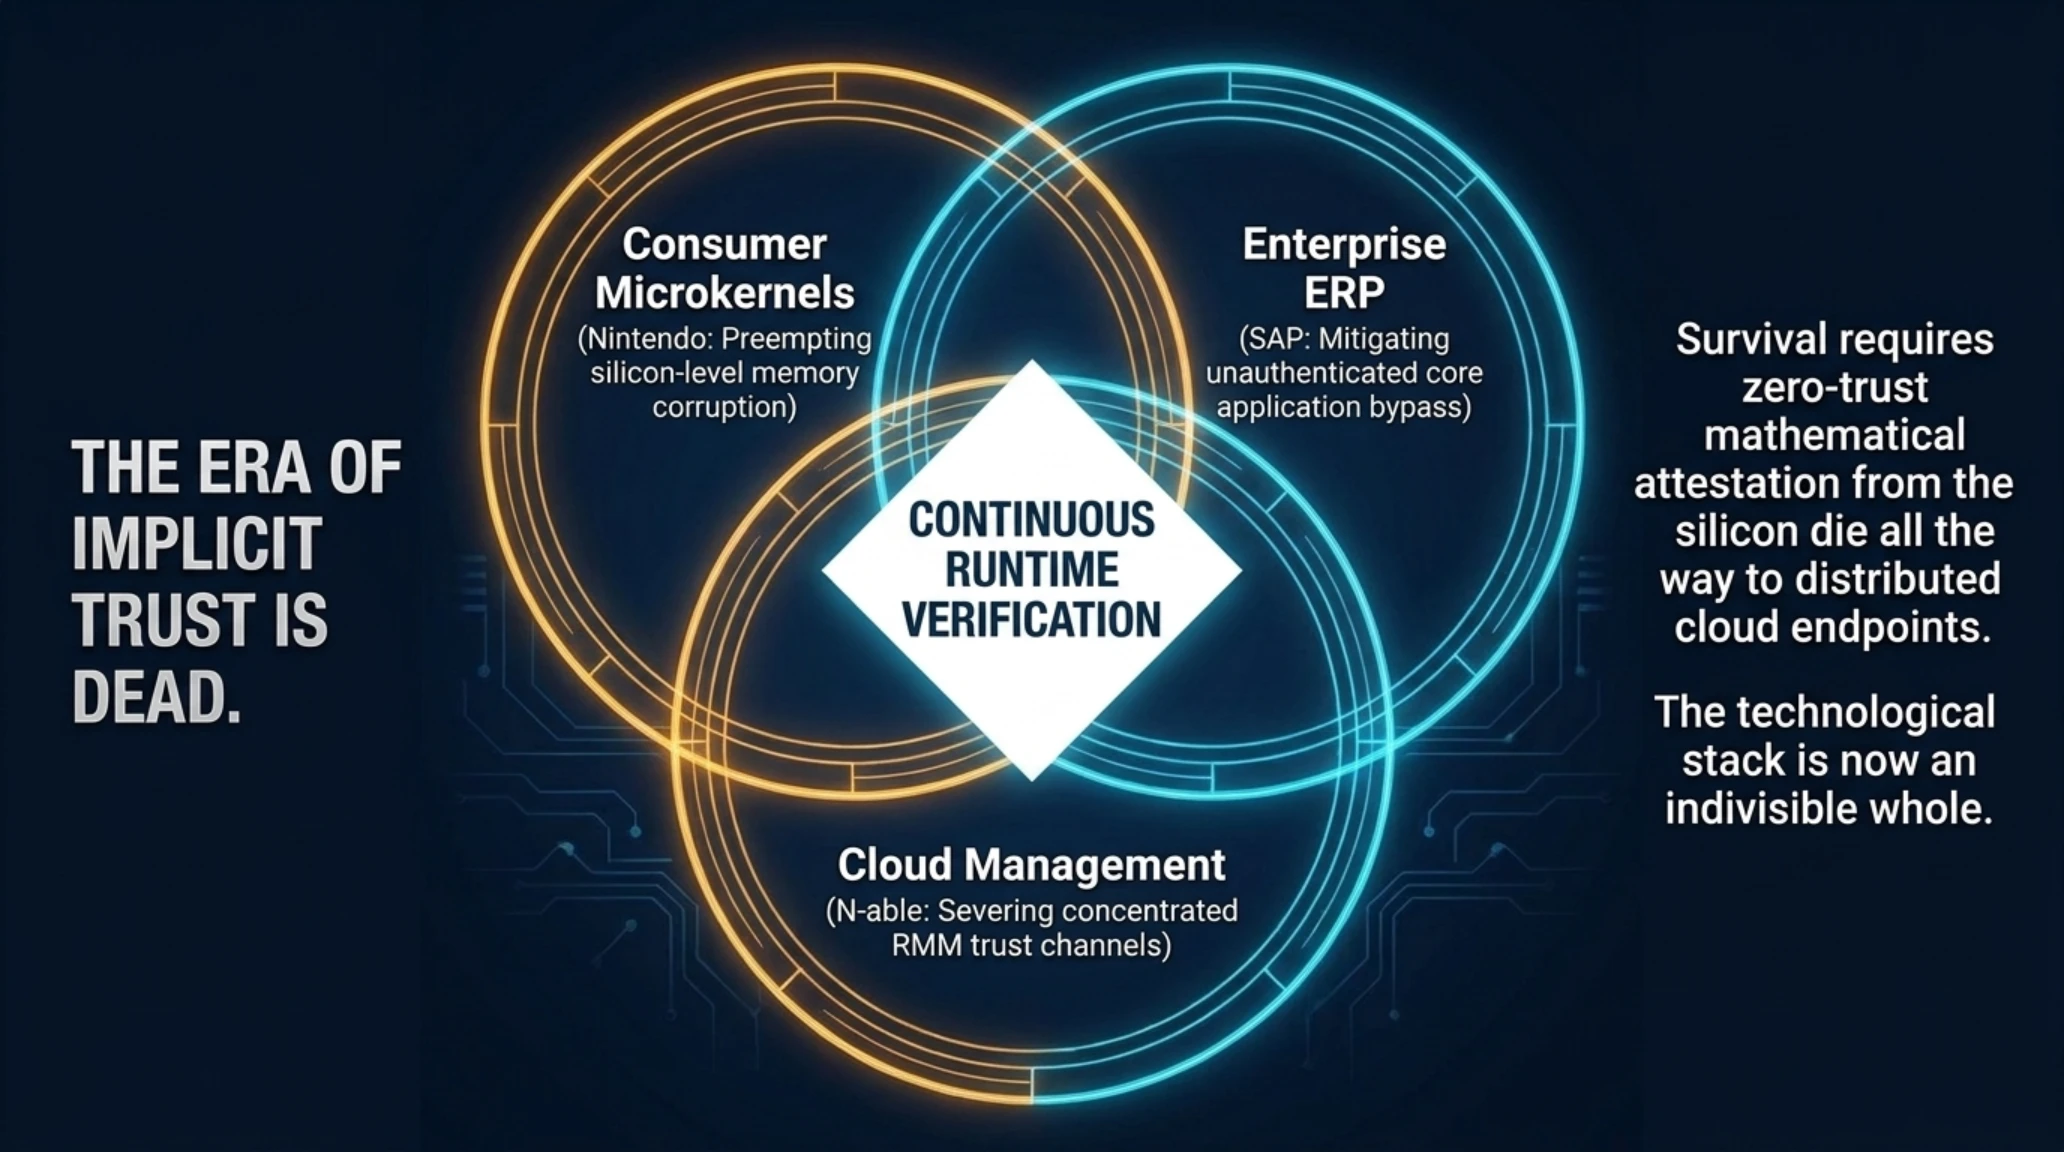
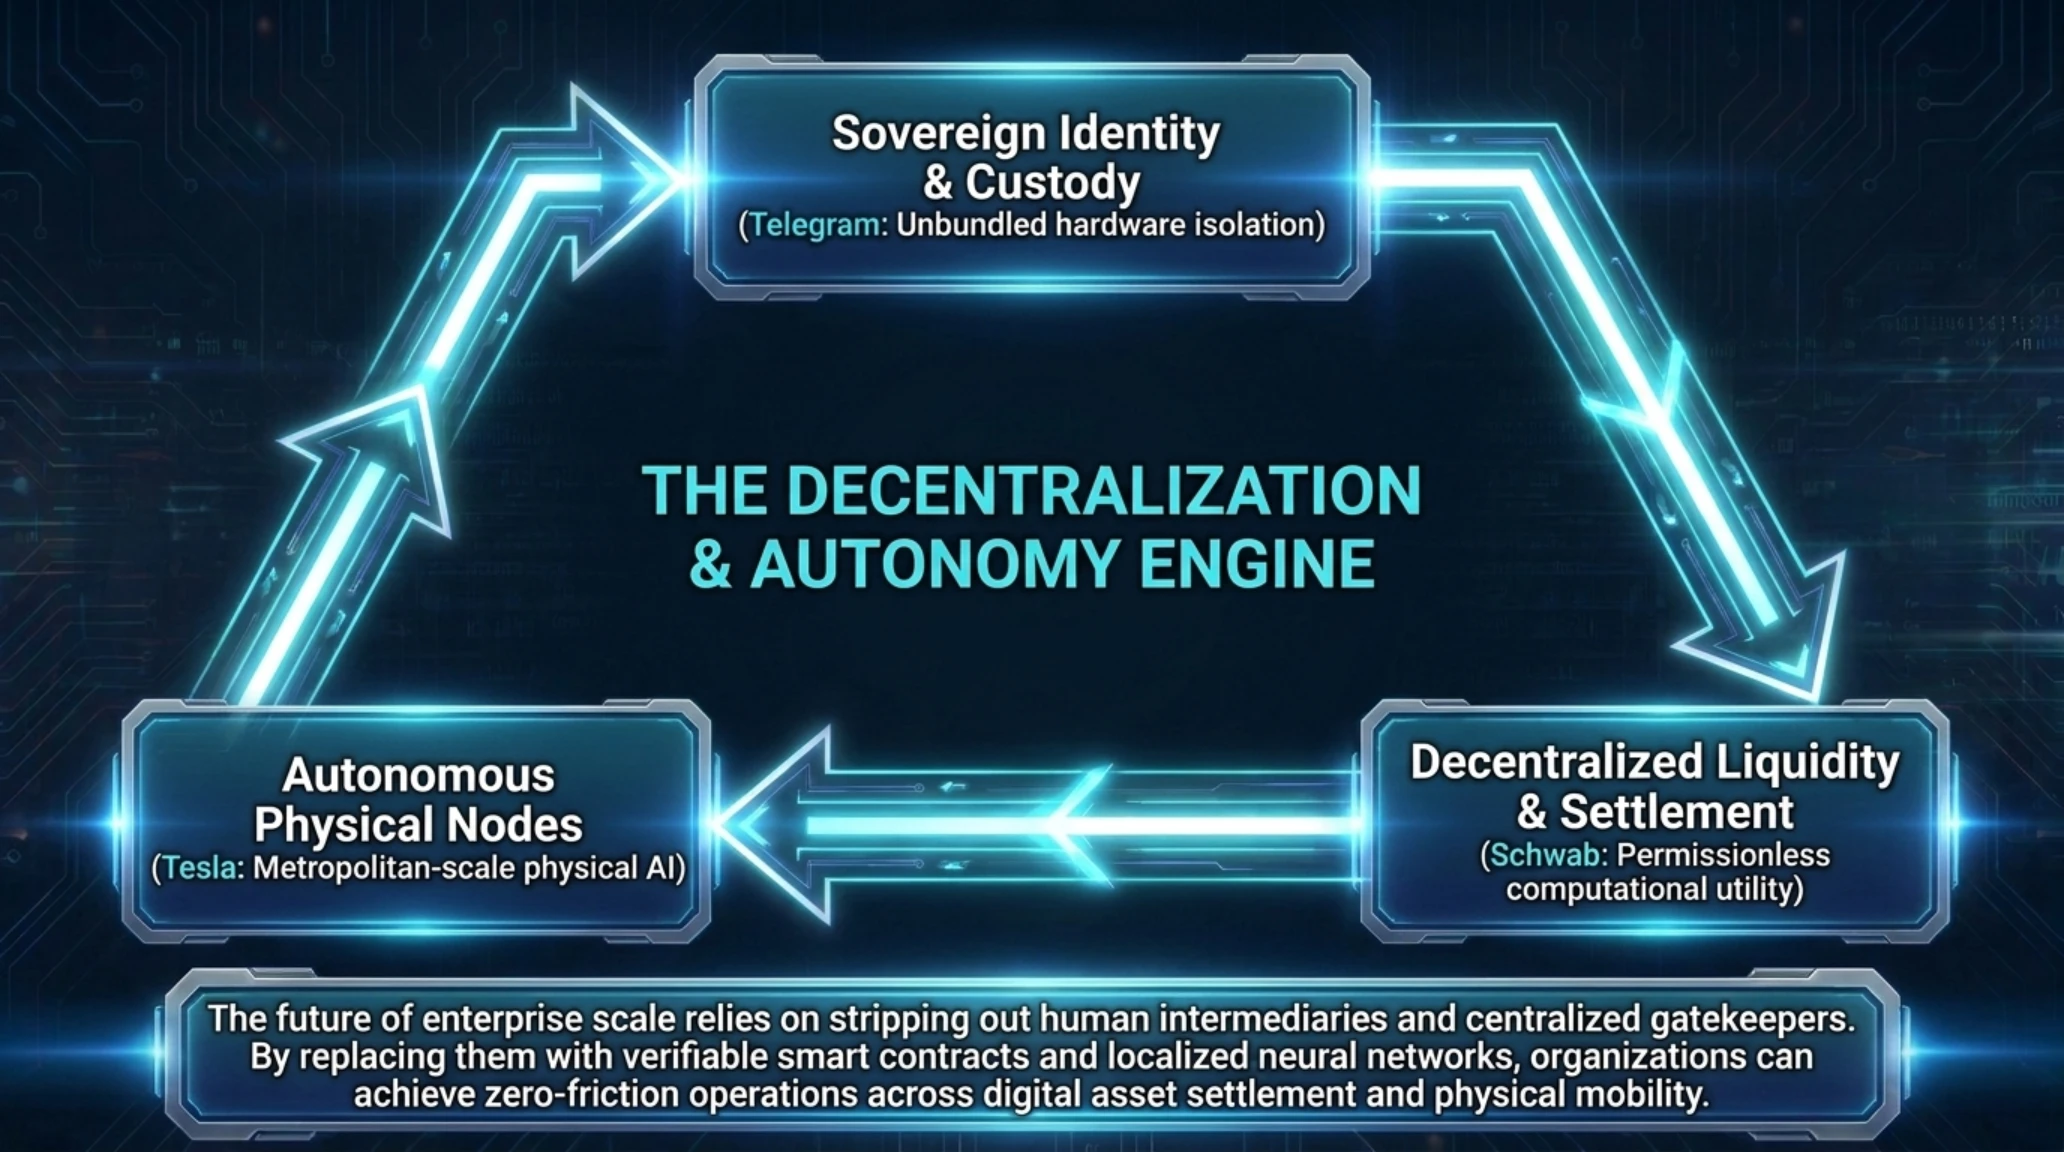
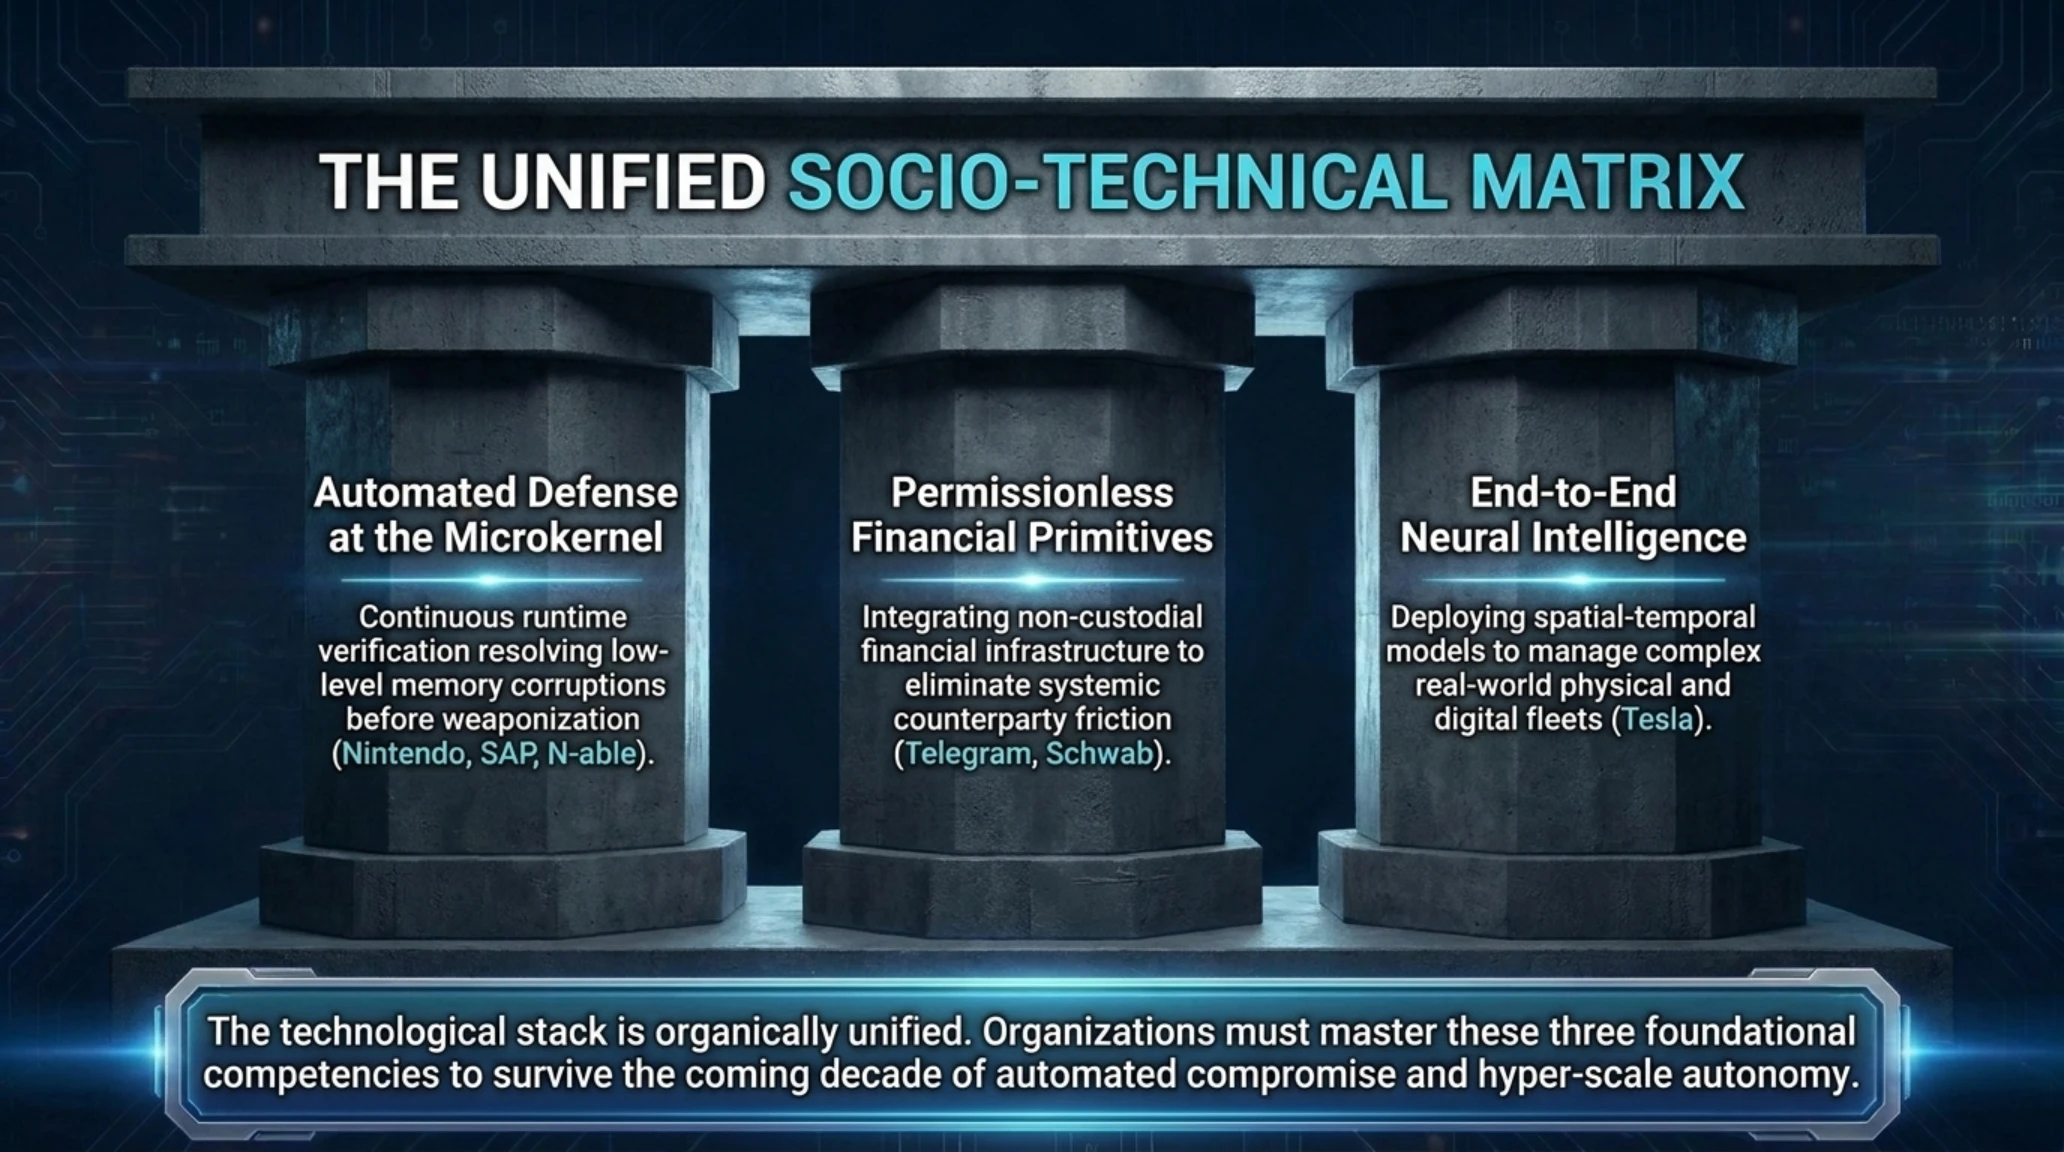
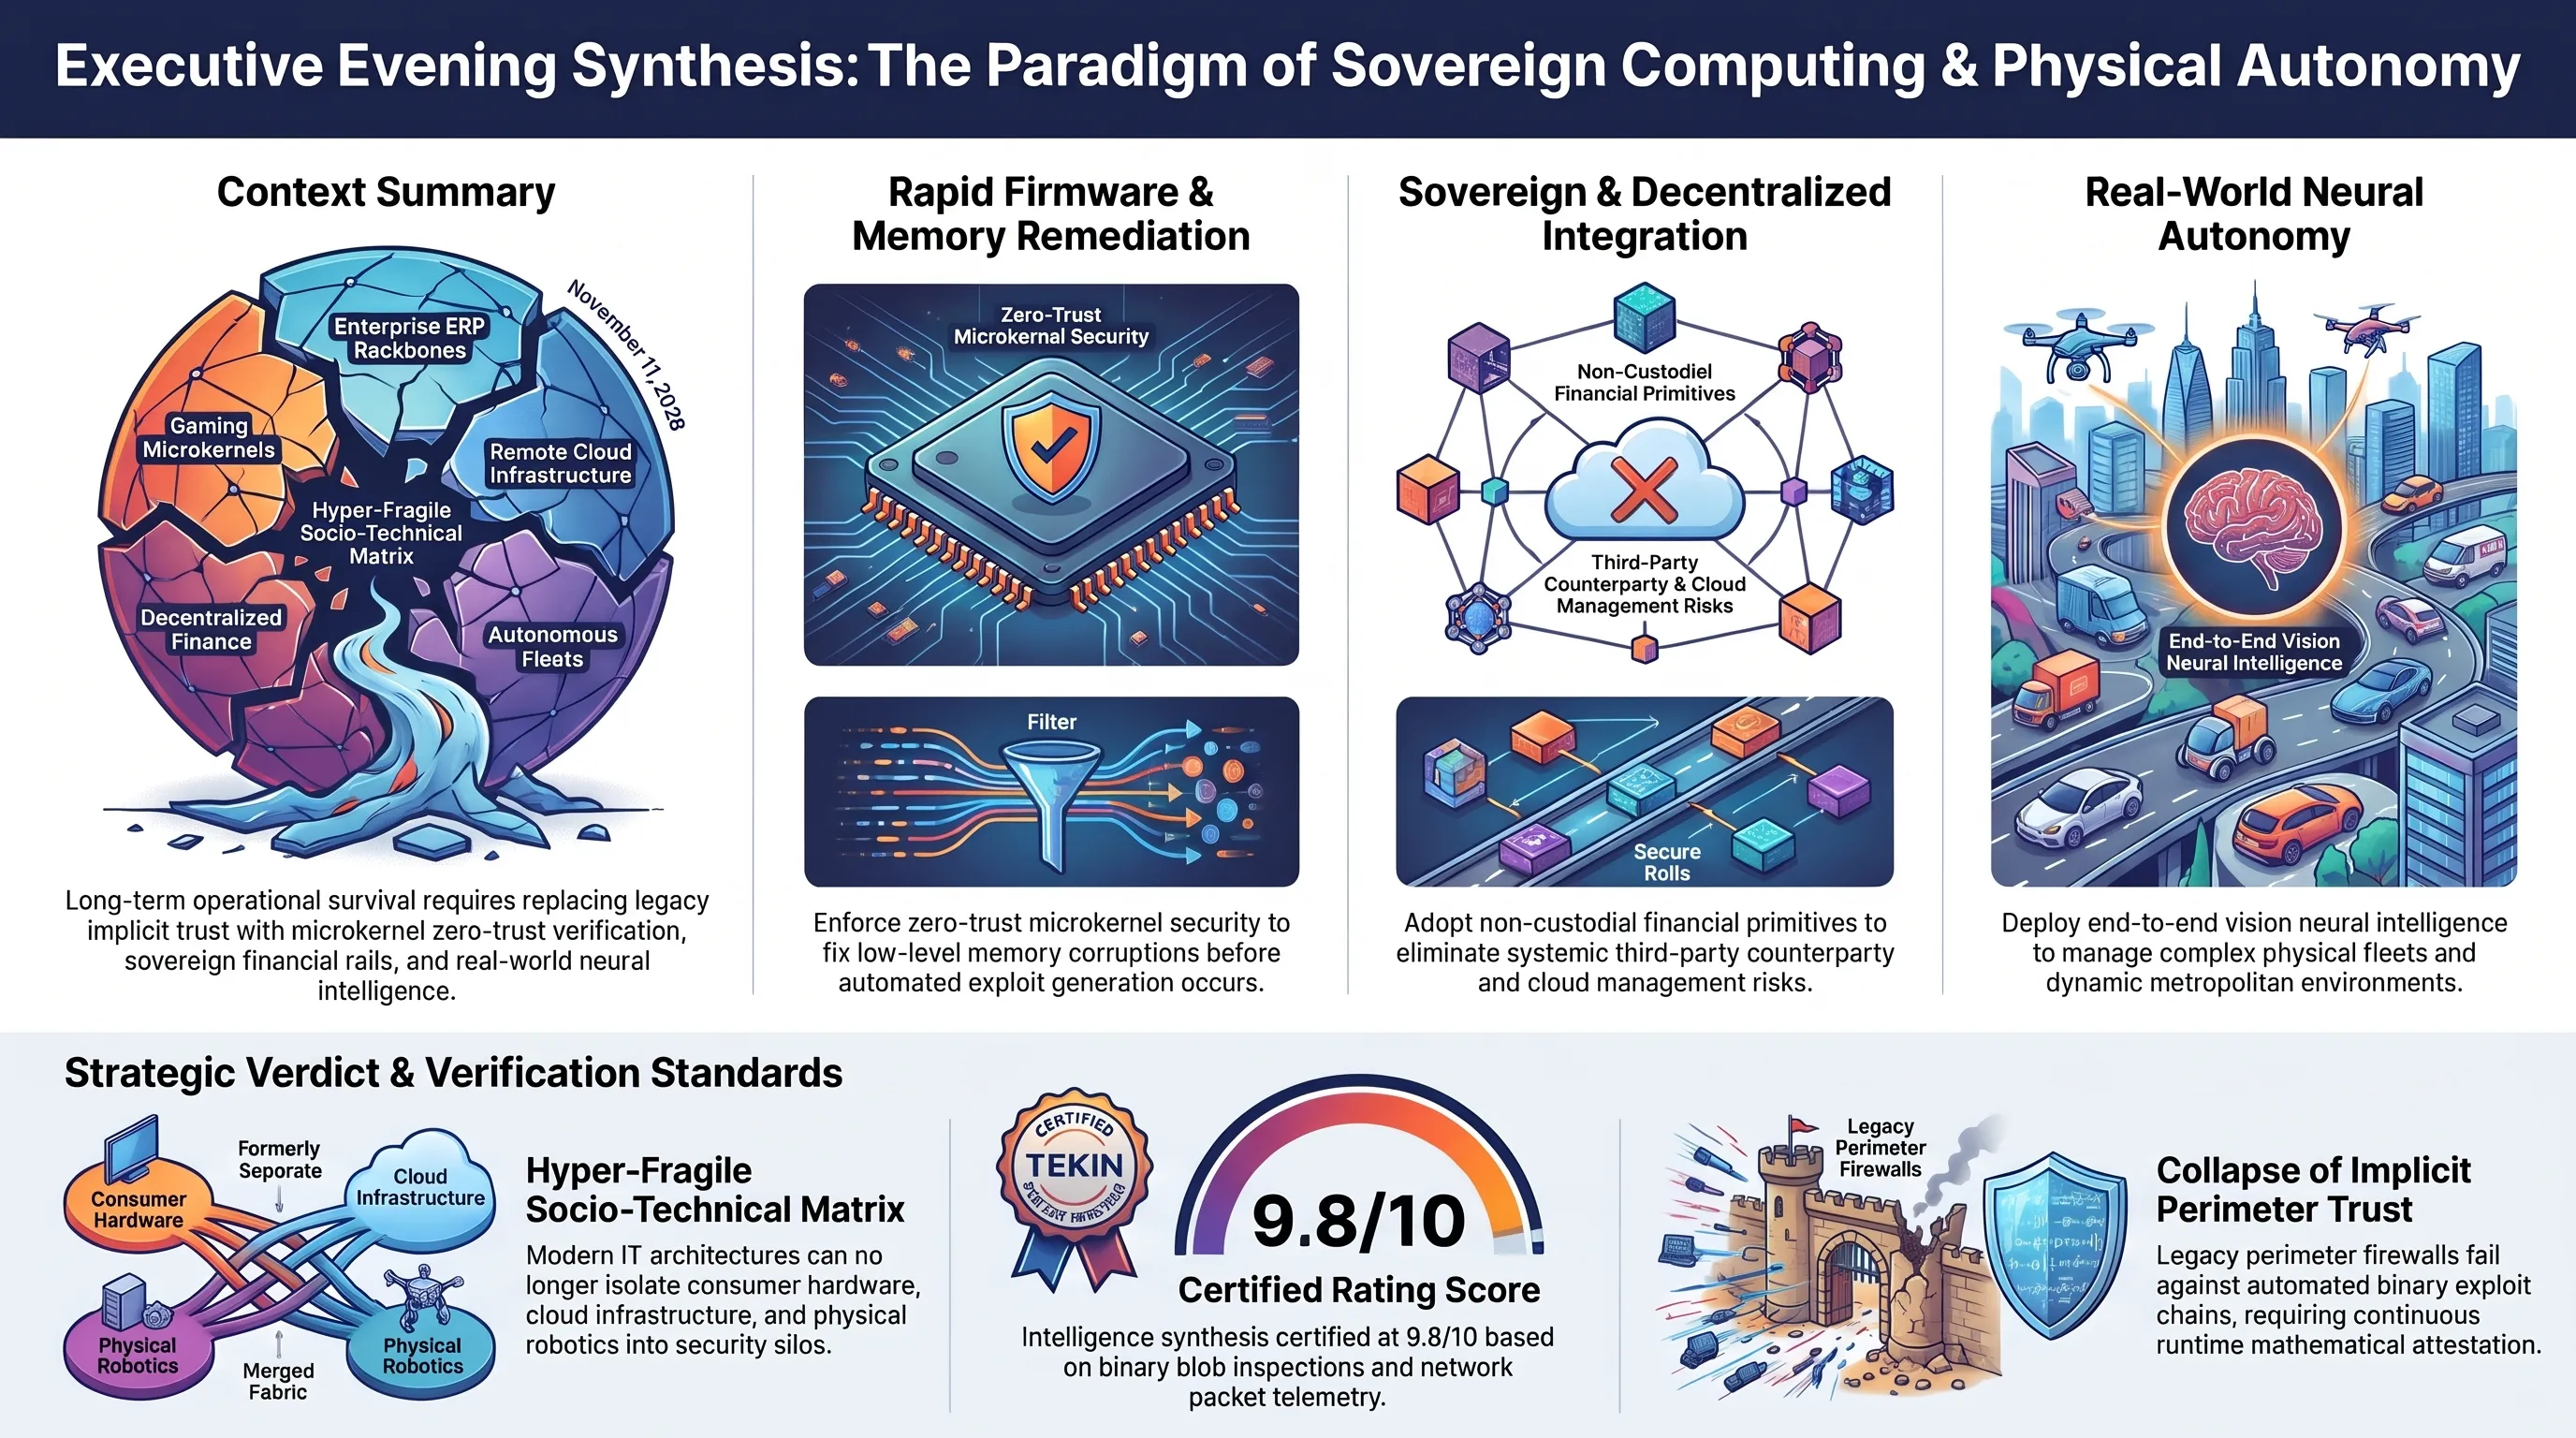
با کنار هم قرار دادن ۶ رویداد شامگاهی ۱۱ نوامبر ۲۰۲۶، یک سنتز صنعتی و راهبردی بسیار منسجم آشکار میشود: جهان فناوری از عصر پلتفرمهای تکبعدی و مجزا عبور کرده و وارد عصر همگرایی شکننده زیرساختها شده است. هنگامی که یک باگ فایلسیستم در کنسولهای بازی خانگی با همان منطق امنیتی بررسی میشود که رخنههای اجرای کد ۱۰.۰ در پایگاههای داده ERP شرکتی ارزیابی میشوند، درمییابیم که مفاهیم پدافند نرمافزاری به زبانی جهانشمول در کل معماری سیلیکون بدل گشتهاند.
همزمان، خاموشسازی اضطراری پلتفرمهای ابری مانند N-able به تمام بازیگران بازار اثبات میکند که اعتماد کورکورانه به شرکتهای میانی مدیریت دسترسی (MSPها) میتواند به سقوط فاجعهبار زنجیره تأمین منجر شود. در چنین فضایی، تلاش برای ایجاد استقلال نرمافزاری و حذف واسطههای ناکارآمد، هم در تغییر پارادایم کیف پول تلگرام به یک سوپراپ غیرامانی مستقل نمایان میشود و هم در تصمیم جسورانه تسلا برای حذف راننده انسانی و متکی شدن به ادراک خالص بینایی ماشین خودران تجلی مییابد.
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| حوزه استراتژیک بازار | سهم جریان سرمایه | محرک اصلی رشد در سهماهه چهارم ۲۰۲۶ |
|---|---|---|
| زیرساختهای مالی غیرمتمرکز و کارگزاری کریپتو | ۴۵ درصد | ورود چارلز شواب به اسپات آلتکوینها و استقلال سوپراپ کیف پول تلگرام |
| ناوگان حملونقل خودران و بینایی ماشین | ۳۲ درصد | گسترش ۲۷۵ مایل مربعی روبوتاکسیهای بدون راننده تسلا در تگزاس |
| پدافند سایبری ERP و ایزولاسیون زنجیره RMM | ۲۳ درصد | نوسازی امنیتی سرورهای SAP NetWeaver و معماریهای مدیریت از راه دور |
مجموعه این دگرگونیها اثبات میکند که قدرت در دهه پیش رو در اختیار نهادهایی خواهد بود که بتوانند امنیت لایههای زیرساختی را با کارایی الگوریتمهای هوش مصنوعی و انعطافپذیری بازارهای مالی غیرمتمرکز تلفیق نمایند.
- پچ پیشگیرانه جیلبریک سوییچ ۲ توسط نینتندو همزمان با فعالسازی هدیه خانوادگی بازیها.
- واکنش قاطع N-able در خاموشی اضطراری کلود برای جلوگیری از فاجعه باجافزاری زنجیره تأمین.
- دموکراتیزه شدن معاملات سهام والاستریت و آلتکوینها با سوپراپ تلگرام و کارگزاری چارلز شواب.
- کاهش ۳۵ درصدی هزینه سفرهای درونشهری با استقرار ناوگان ۲۷۵ مایل مربعی روبوتاکسی تسلا.
- ریسک فوقبحرانی ۴ آسیبپذیری نمره ۱۰.۰ در سرورهای SAP NetWeaver برای شرکتهای فورچون ۵۰۰.
- اختلال عملیاتی گسترده برای هزاران شرکت MSP در پی قطع سراسری سرورهای ابری N-central.
- محدودیت قابلیت هدیه بازیهای نینتندو سوییچ به حلقههای بسته ۸ نفره Family Group.
حکم نهایی تحریریه و فهرست منابع رسمی
پیوند امنیت میکروکرنل با اقتصاد خودگردان دیجیتال
شامگاه ۱۱ نوامبر ۲۰۲۶ نشان داد که تابآوری آینده متعلق به بازیگرانی است که بر سه بردار مسلط شوند: مهار فوری رخنههای باینری، حذف واسطههای مالی با سوپراپهای غیرامانی، و استقرار هوش مصنوعی خودران در فضای فیزیکی شهرها.
- آیجیان (IGN): گزارش انتشار فرمور ۲۳.۵.۰ نینتندو سوییچ و قابلیت هدیه خانوادگی در eShop
- د هکر نیوز (The Hacker News): تحلیل تخصصی ۴ آسیبپذیری بحرانی CVSS 10.0 در سرورهای SAP NetWeaver
- بستیونزیرو (BastionZero): کالبدشکافی ۳۳ زیرودی Able2Shell و خاموشی اضطراری کلود N-central
- دیکریپت (Decrypt): راهاندازی اپلیکیشن مستقل و غیرامانی کیف پول تلگرام با سهام توکنیزهشده
- کریپتواسلیت (CryptoSlate): آغاز معاملات اسپات سولانا، اولنچ و چینلینک در کارگزاری چارلز شواب
- مشبل (Mashable): پوشش میدانی آغاز به کار ناوگان ۲۷۵ مایل مربعی روبوتاکسی تسلا در سن آنتونیو
پرسشهای متداول و تحلیلهای فنی شامگاهی
آیا ویژگی هدیه دادن بازی در آپدیت ۲۳.۵.۰ نینتندو به تمام کاربران در فهرست دوستان امکانپذیر است؟
خیر؛ نینتندو با هدف پیشگیری از کلاهبرداریهای مالی، سرقت حسابها و فعالیت بازارهای سیاه فروش کد، ارسال هدیه را منحصراً به اعضای حاضر در گروه خانوادگی (Family Group) با حداکثر ۸ عضو محدود کرده است که از ۱۷ نوامبر فعال خواهد شد.
علت دریافت بالاترین نمره خطر (CVSS 10.0) برای چهار آسیبپذیری اخیر SAP چیست؟
این آسیبپذیریها بدون نیاز به هیچگونه احراز هویت اولیه یا نام کاربری و رمز عبور، به هکرها اجازه میدهند با ارسال درخواستهای مخرب، از راه دور روی سرورهای پردازشی NetWeaver و وب دیسپچر کد دلخواه اجرا کنند یا با دورزدن اعتبارسنجی SAML 2.0 با هویت مدیر کل وارد سیستم شوند.
پروژه Able2Shell چیست و چرا باعث خاموشی سرورهای ابری N-able شد؟
پروژهای از سوی یک محقق امنیتی بود که در آن ۳۳ آسیبپذیری زیرودی متوالی پلتفرم مدیریت از راه دور N-central همراه با کدهای اکسپلویت اجرایی در گیتهاب منتشر شد؛ شرکت N-able برای جلوگیری از سوءاستفاده باجافزارها سرورهای ابری سراسری خود را موقتاً خاموش کرد.
اپلیکیشن مستقل کیف پول تلگرام چه تفاوت بنیادینی با ربات قبلی درون مسنجر دارد؟
این اپلیکیشن کاملاً خارج از محیط تلگرام و به صورت نرمافزار نیتیو موبایل اجرا میشود، از ثبتنام مستقیم با اپل و گوگل پشتیبانی میکند، کلیدهای خصوصی را به شکل کاملاً غیرامانی روی سختافزار دستگاه نگه میدارد و امکان معامله سهام توکنیزهشده والاستریت و قراردادهای فیوچرز را مهیا میسازد.
معاملات رمزارزی در کارگزاری چارلز شواب شامل چه توکنهایی و با چه کارمزدی است؟
چارلز شواب علاوه بر بیتکوین و اتریوم، معاملات اسپات سولانا (SOL)، اولنچ (AVAX) و چینلینک (LINK) را با کارمزد ثابت ۰.۷۵ درصد و حضانت قانونی شرکت Paxos Trust در پلتفرم thinkorswim فعال کرده است.
سرویس روبوتاکسی تسلا در سن آنتونیو چه مساحتی را پوشش میدهد و چه تفاوتی با ویمو دارد؟
این سرویس محدودهای به وسعت ۲۷۵ مایل مربع را در مناطق مرکزی و شمالی سن آنتونیو پوشش میدهد که بسیار گستردهتر از مناطق محدود ویمو است. تسلا بر خلاف ویمو که به لایدار وابسته است، منحصراً از بینایی دوربینها و شبکههای عصبی عمیق سرتاسری استفاده میکند.
گالری تصاویر تکمیلی: تکین نایت ۱۱ نوامبر: آپدیت سوییچ ۲، بحران SAP و روبوتاکسی تسلا