تكين للتحليل | تشريح اختراق TiDB Cloud؛ انهيار افتراضات الأمان السحابي وسرقة 10 تيرابايت من البيانات الوصفية
زلزال في قلب قواعد البيانات الموزعة؛ تشريح اختراق PingCAP وسرقة 10 تيرابايت من البيانات
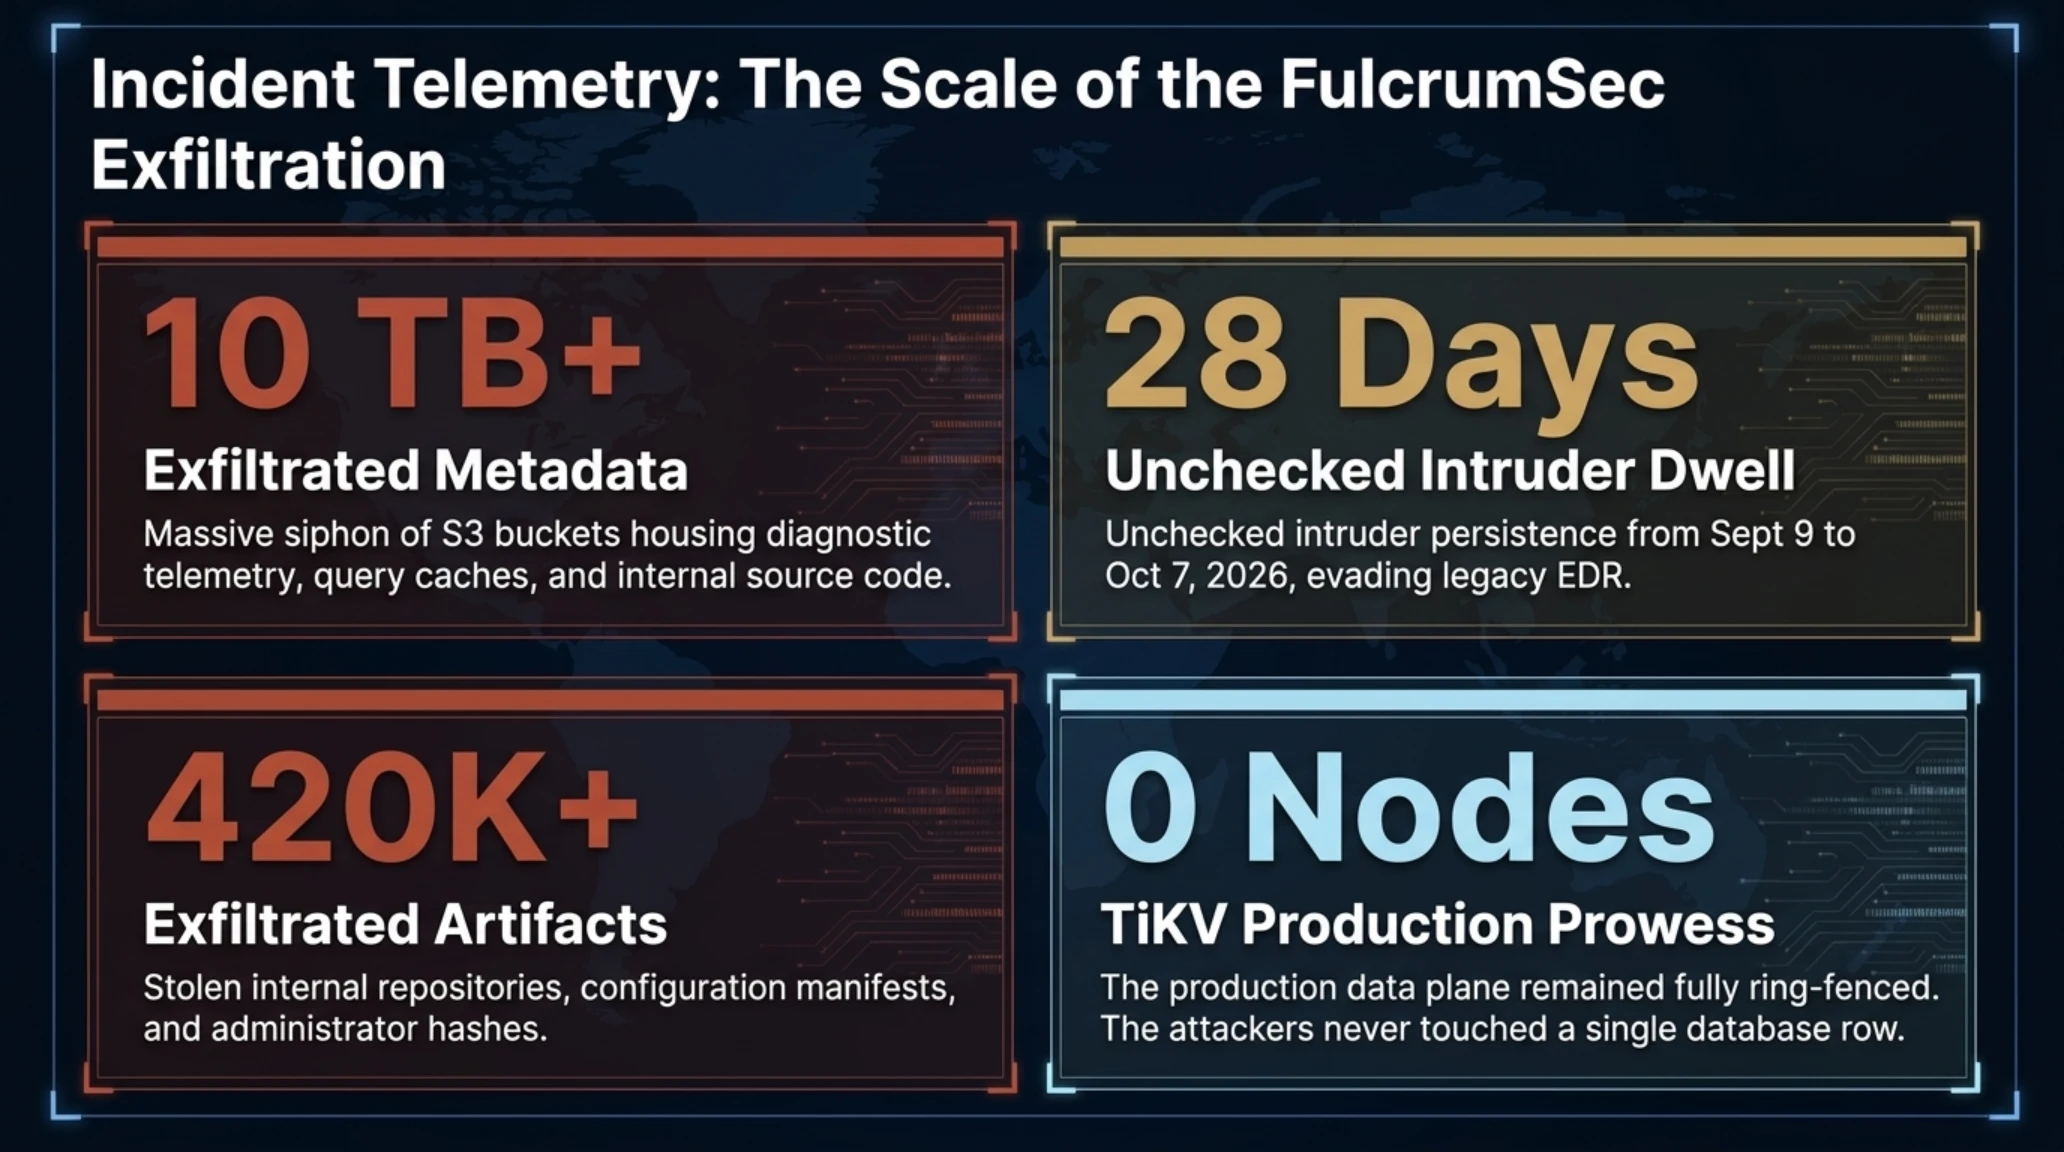
في خريف عام 2026، هزت الأوساط التقنية العالمية تقارير استقصائية صادمة نشرتها مجلة دارك ريدينغ (Dark Reading) تزامناً مع بيانات إفصاح رسمية صادرة عن شركة بينغ كاب (PingCAP)، مما تسبب في زعزعة أركان الثقة الراسخة في أمان قواعد البيانات السحابية المدارة. فقد أكدت الشركة المطورة لقاعدة بيانات TiDB الموزعة ومفتوحة المصدر ومنصة TiDB Cloud السحابية، نجاح قراصنة إلكترونيين محترفين في التسلل إلى عمق أنظمتها الداخلية والاستيلاء على كميات هائلة من البيانات البالغة الحساسية. وأعلنت عصابة الفدية والابتزاز الناشئة المعروفة باسم Fulcrum Security (FulcrumSec) مسؤوليتها الكاملة عن الهجوم، مدعية سرقة أكثر من 10 تيرابايت من البيانات المؤسسية الوصفية وملايين الملفات وسجلات الأداء الحيوية لآلاف المجموعات السحابية النشطة.
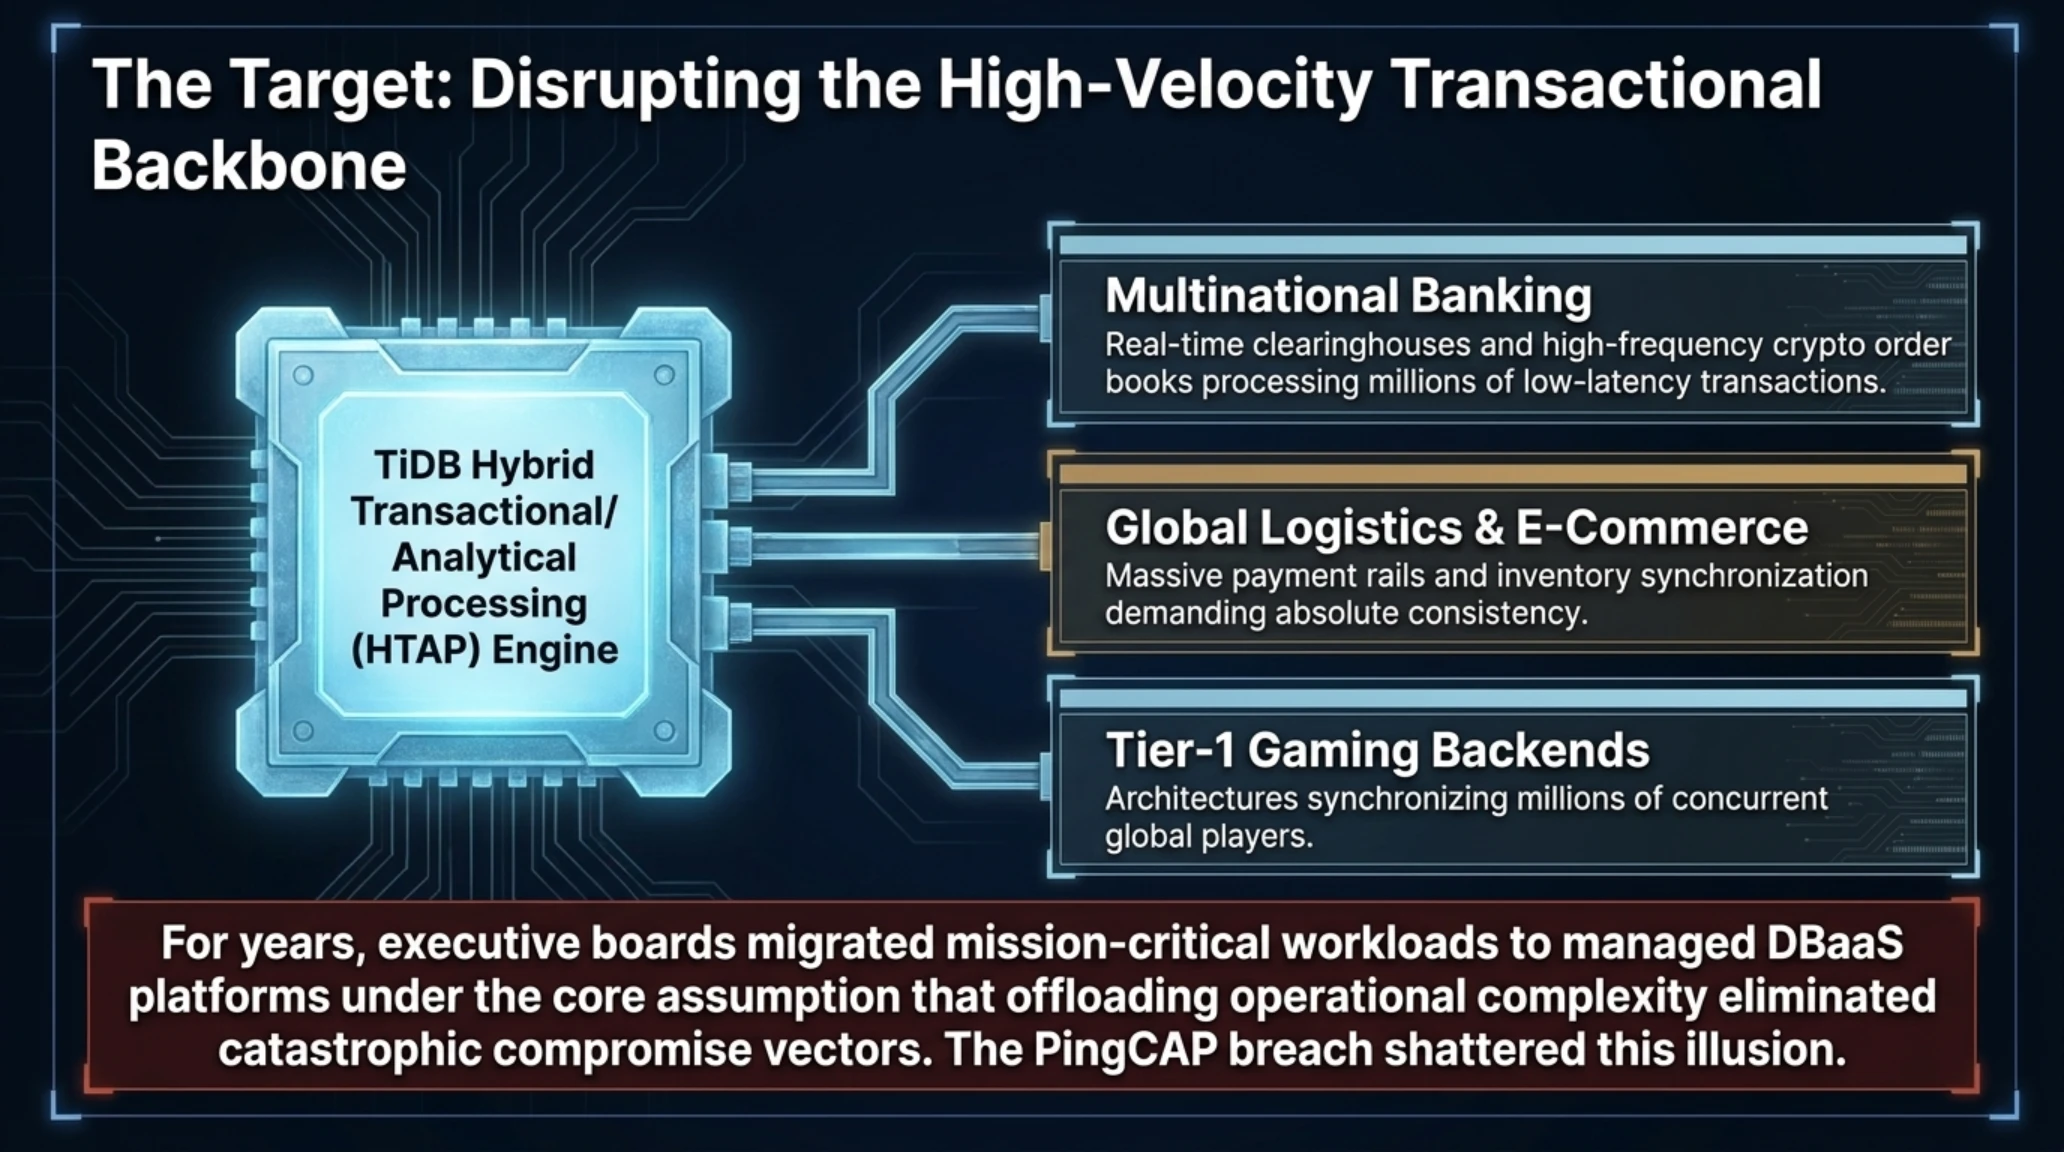
تُعد قاعدة بيانات TiDB إحدى أكثر المنظومات الحوسبية تطوراً في العالم لمعالجة المعاملات والتحليلات المتزامنة في بيئة موحدة (HTAP)، حيث تعتمد عليها كبرى المصارف العالمية، ومؤسسات التقنية المالية، وبوابات التجارة الإلكترونية الضخمة، واستوديوهات الألعاب العالمية لإدارة مليارات المعاملات اللحظية بدقة متناهية. ولذلك، أحدث نبأ اختراق بنيتها التحتية صدمة كبرى بين مديري أمن المعلومات (CISOs) وفرق هندسة البنى التحتية عبر أنحاء العالم؛ إذ كان القطاع المؤسسي يتعامل مع تفويض إدارة قواعد البيانات إلى السحابة بوصفه ضمانة قاطعة تقلص احتمالات الاختراق الكارثي إلى الصفر المطلق.
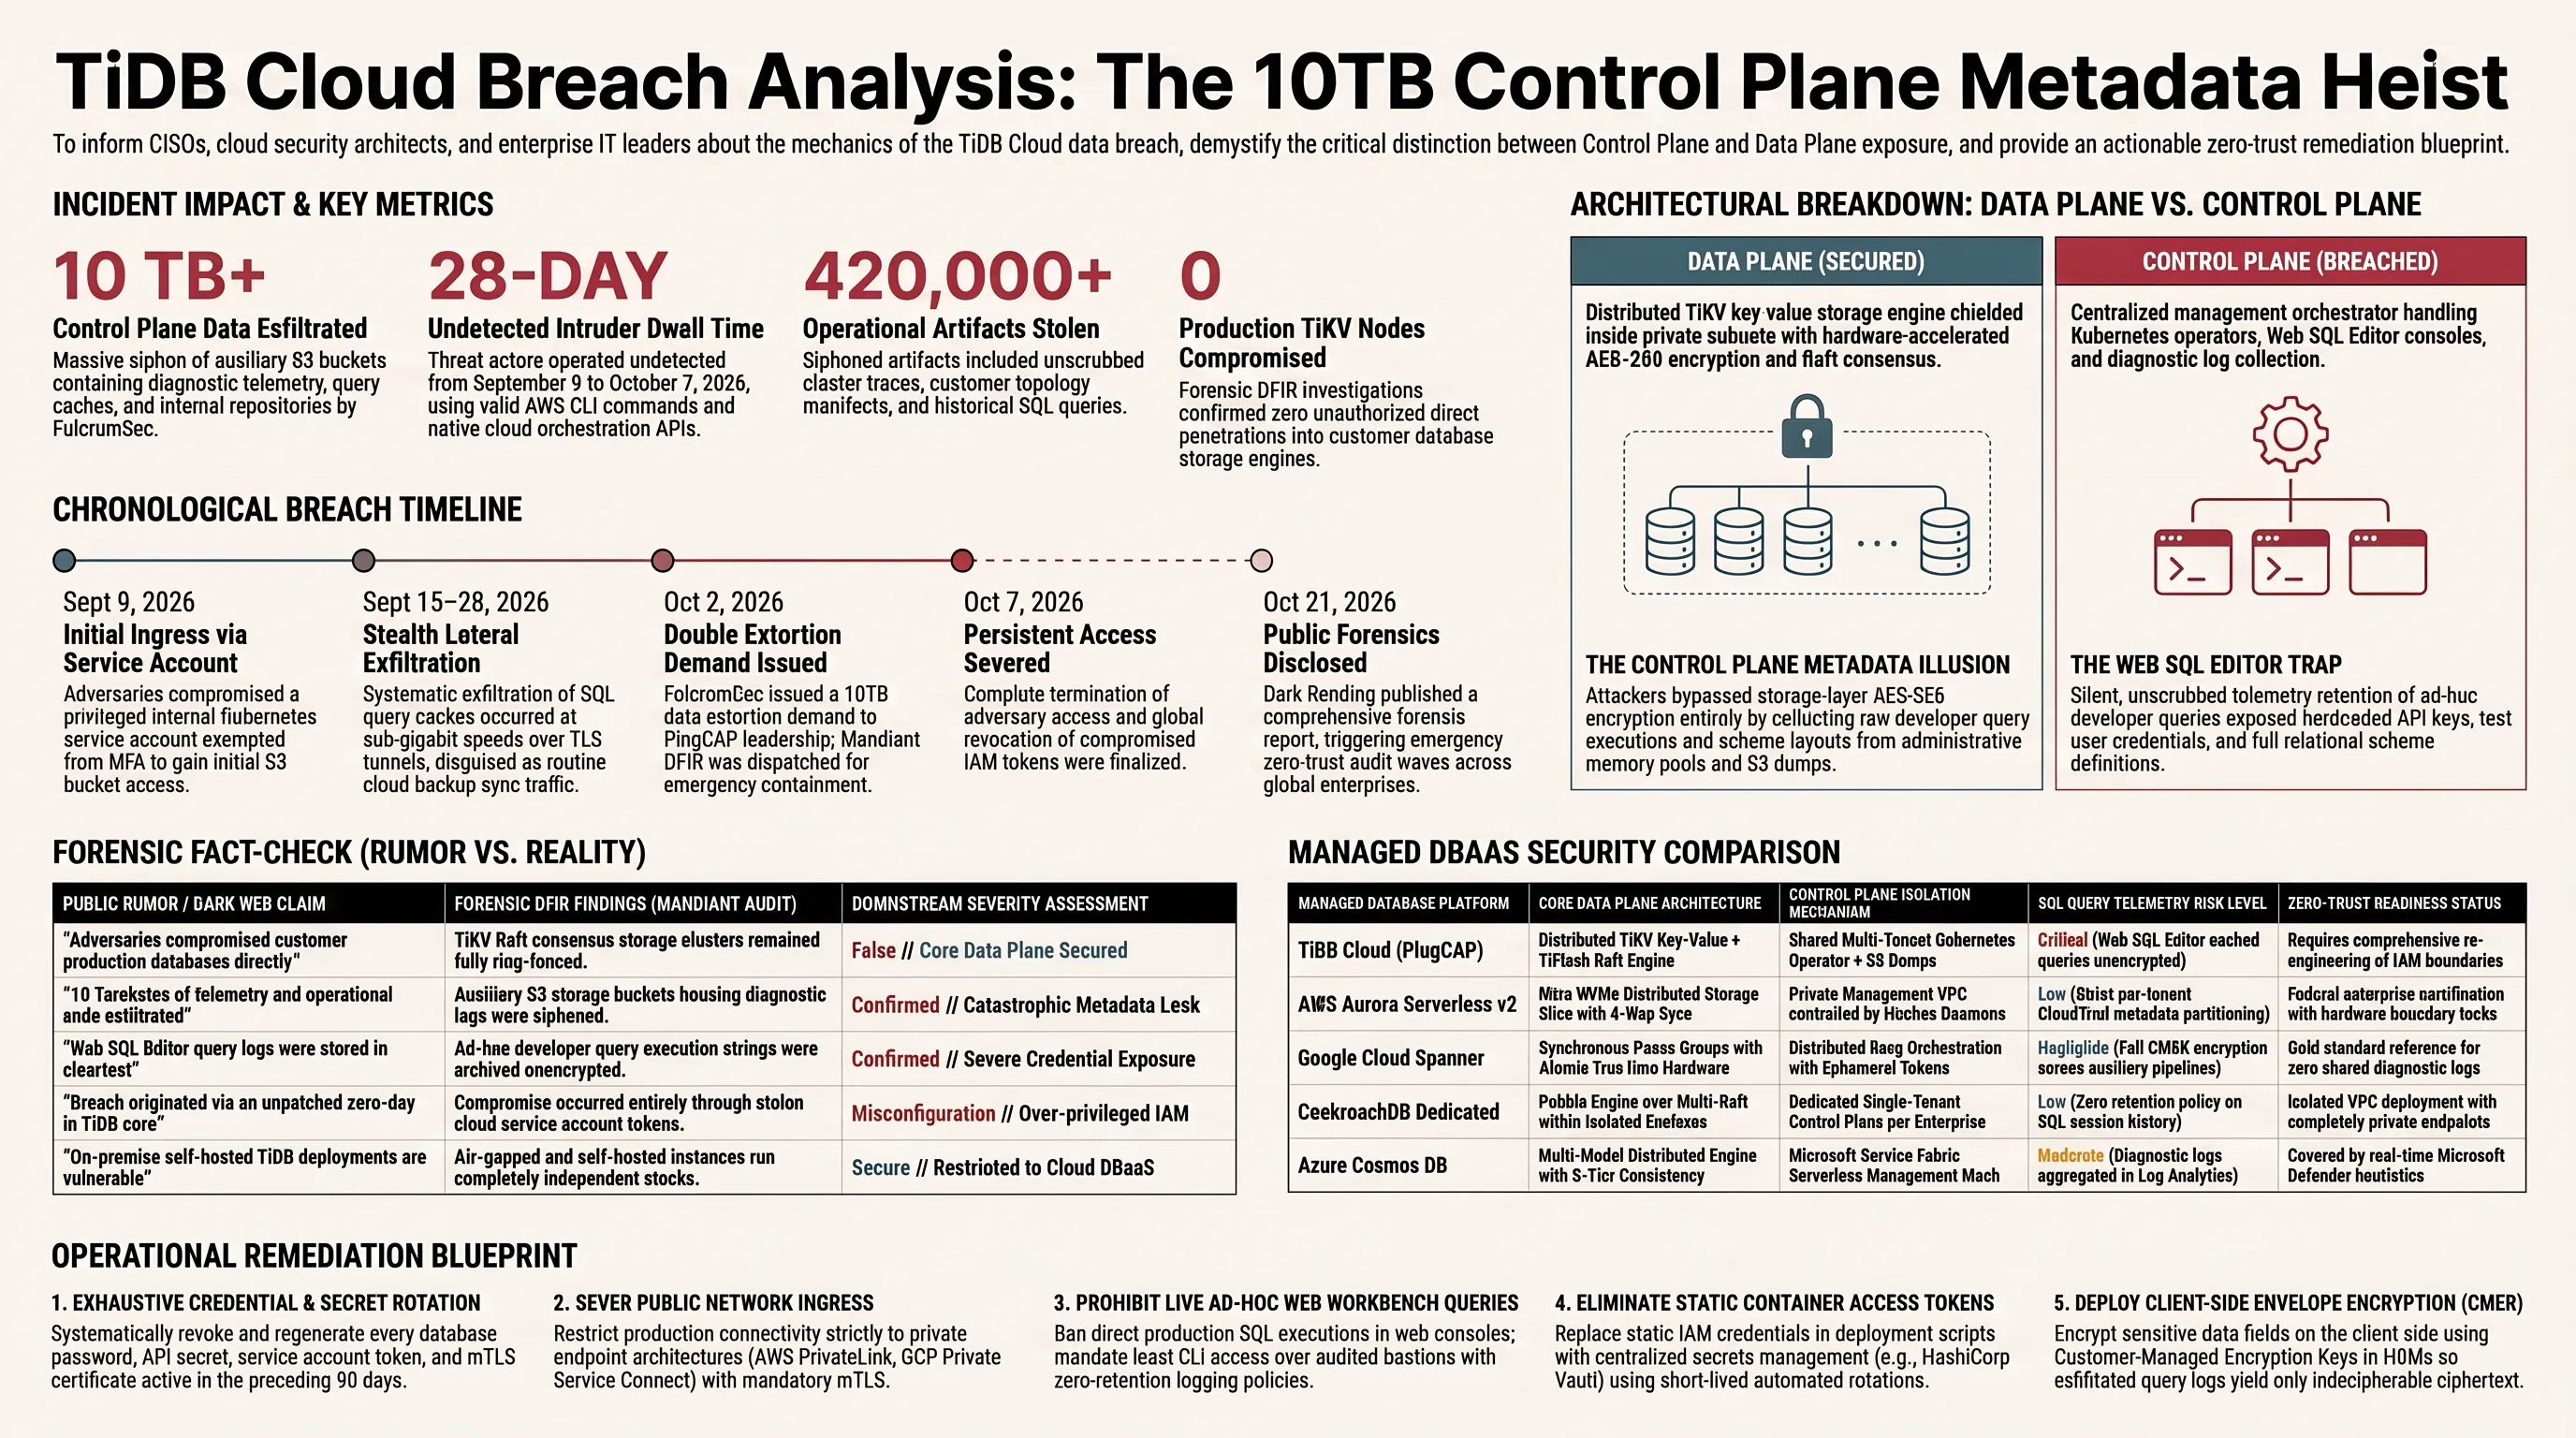
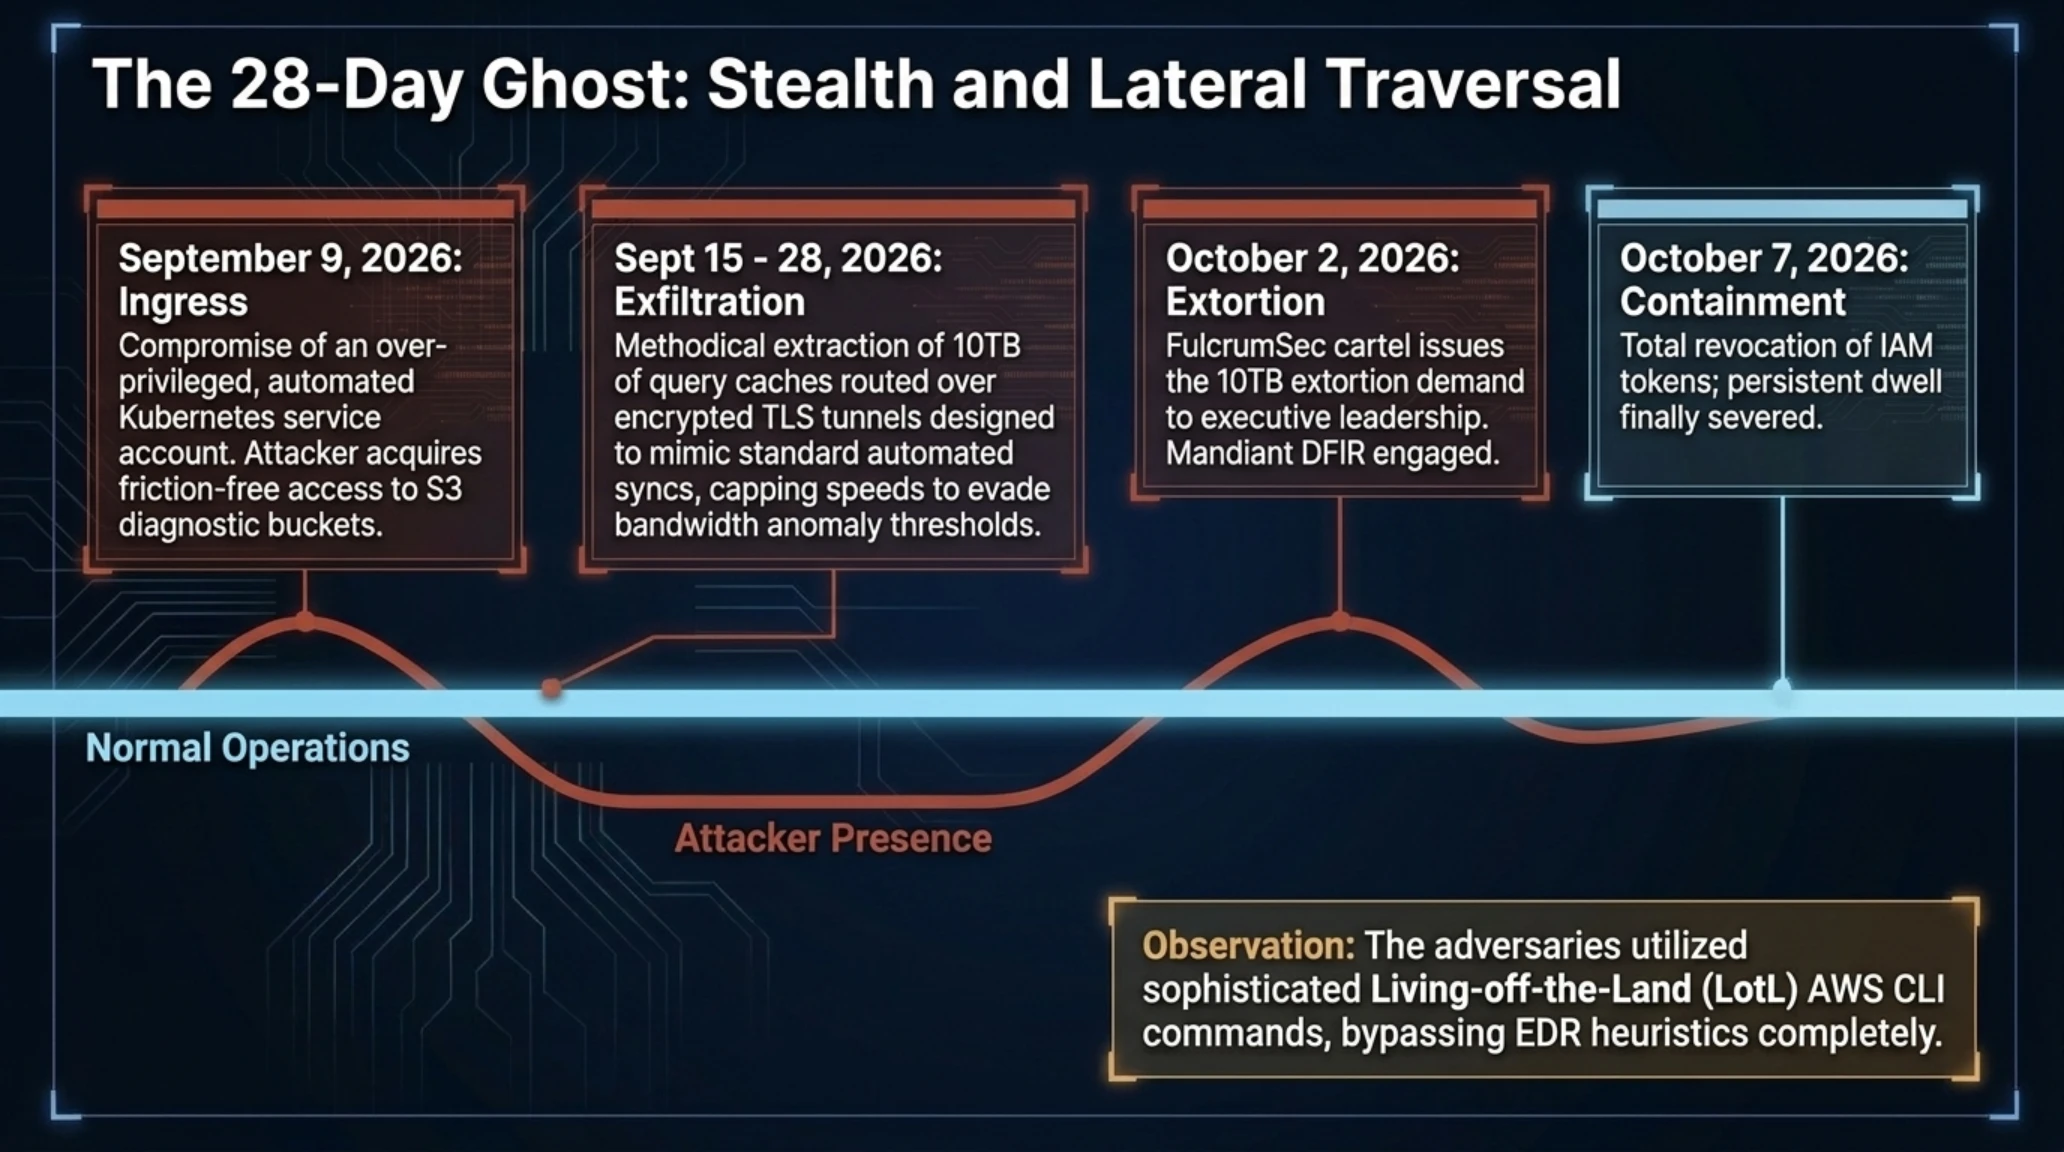
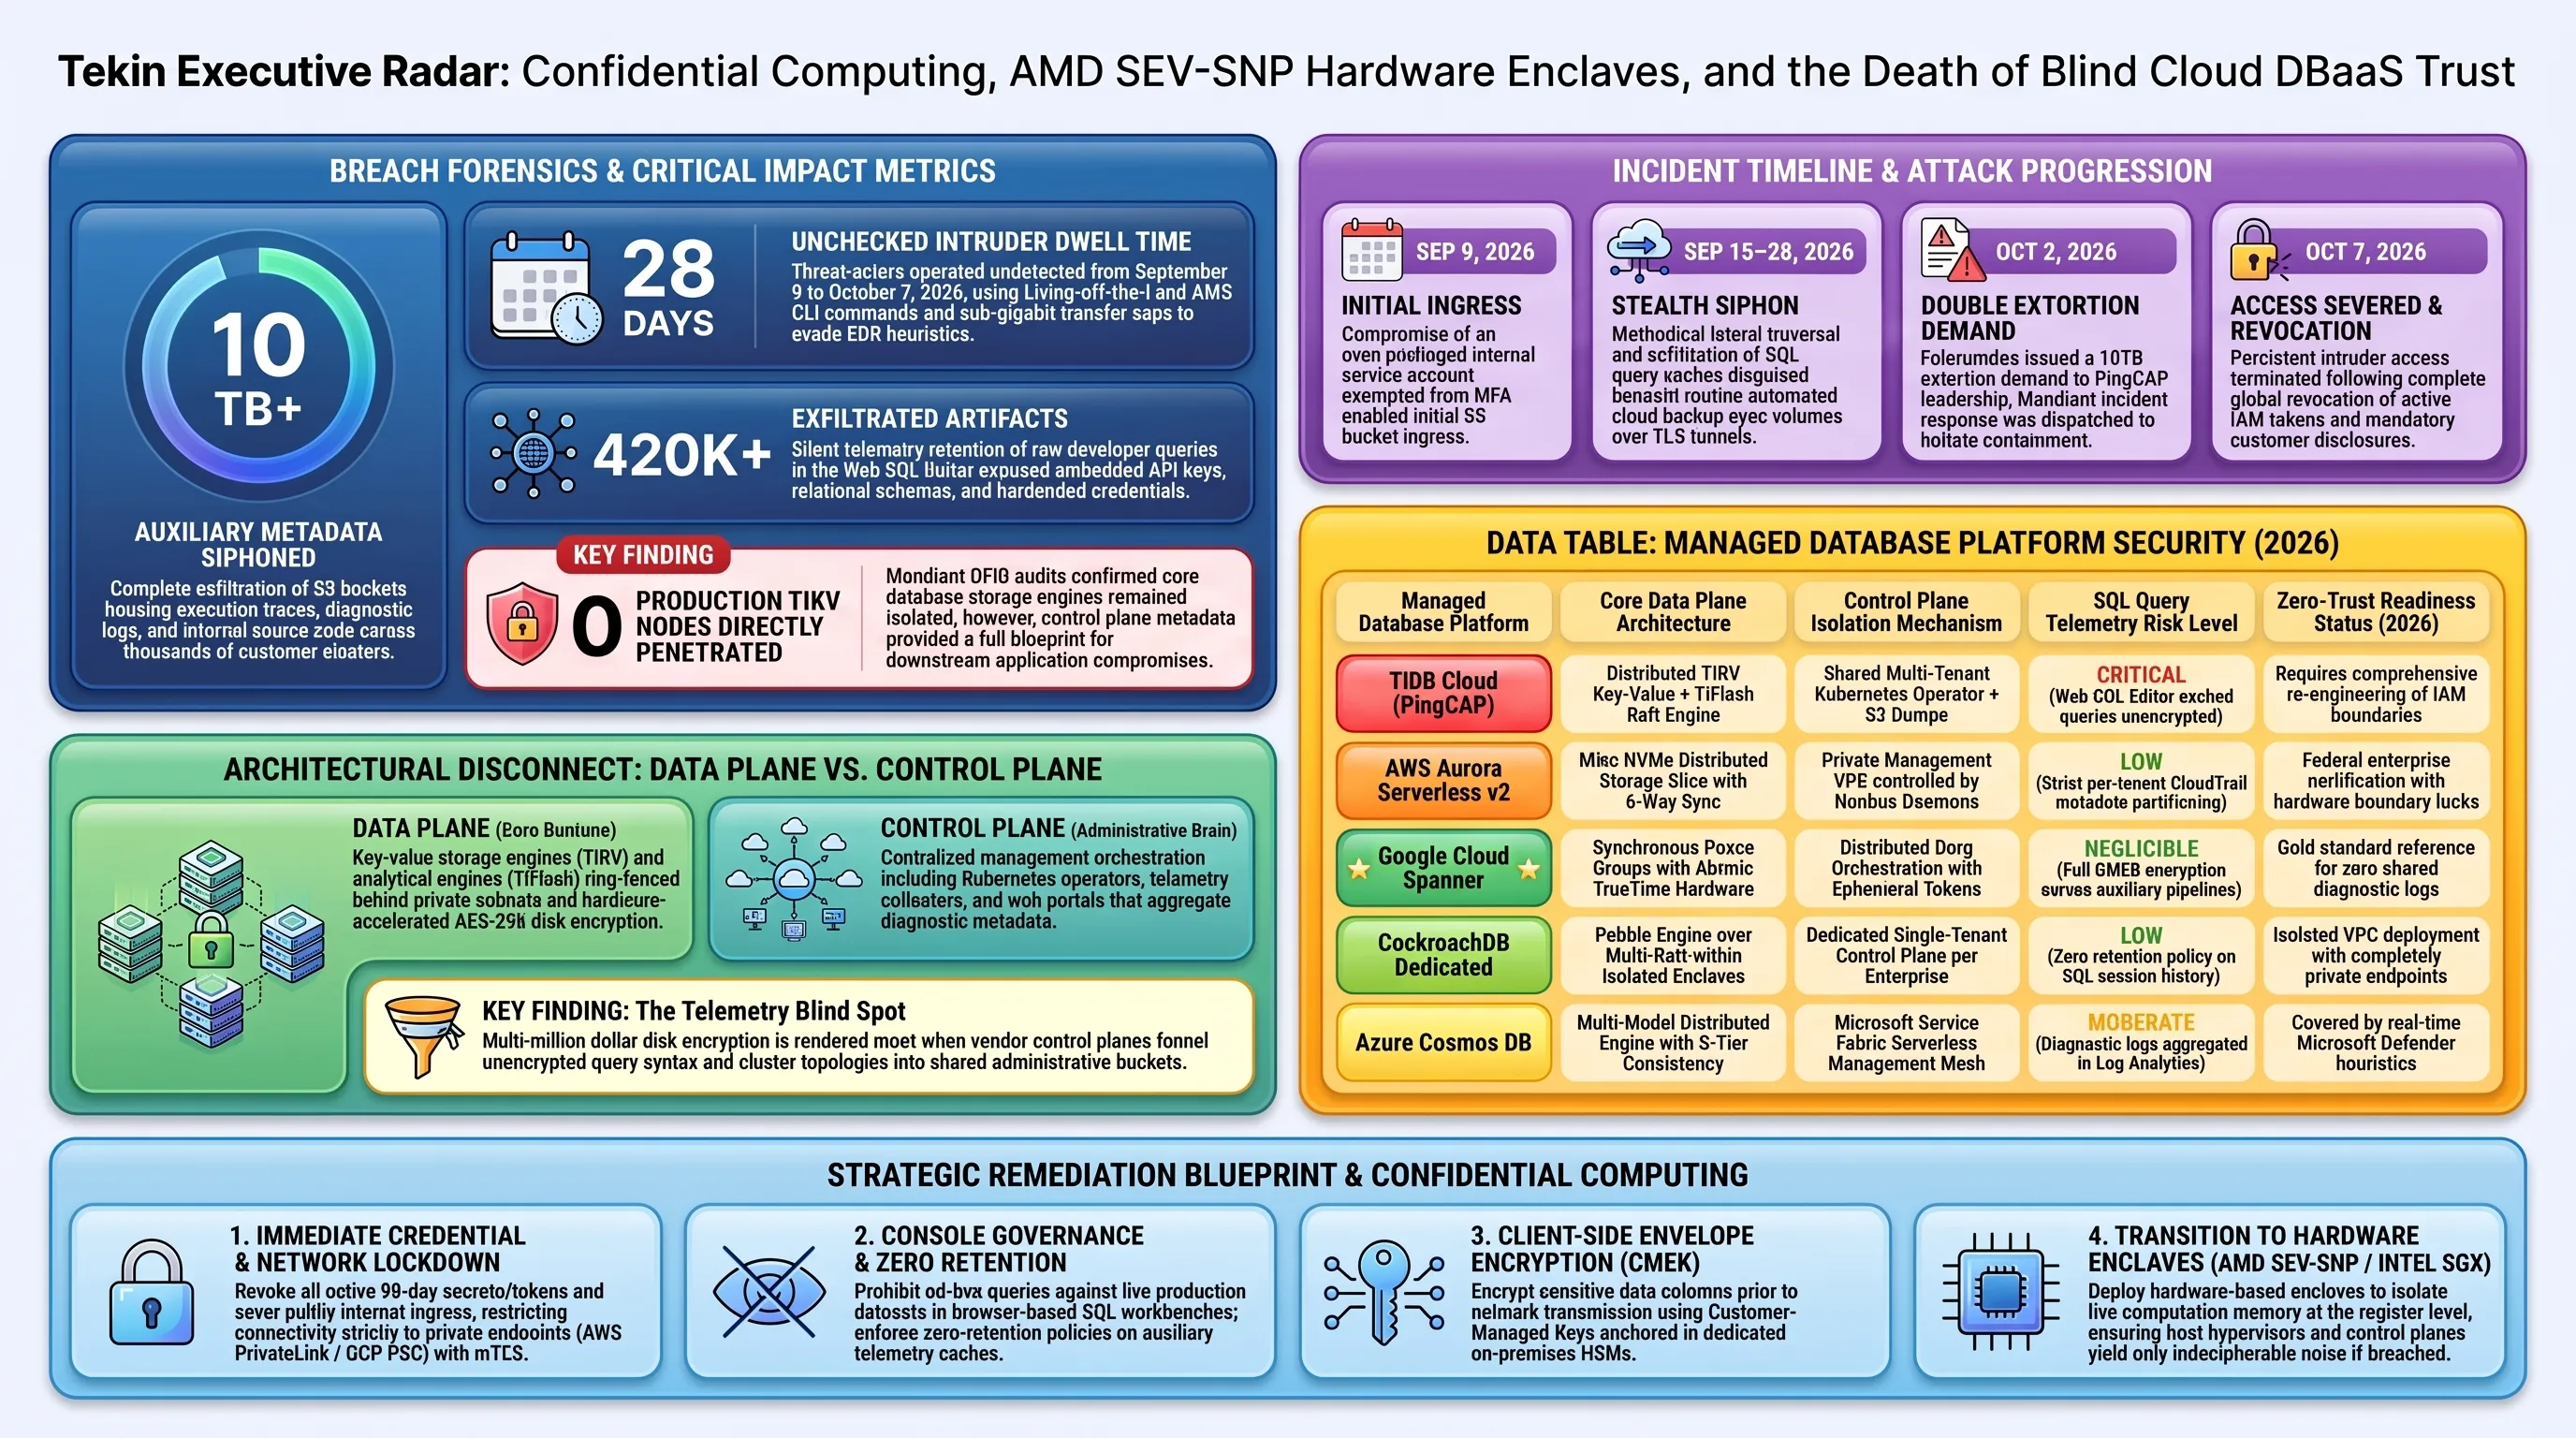
وكشفت تقارير التحقيق الجنائي الرقمي (Digital Forensics) أن القراصنة نجحوا في التخفي والتجول بحرية داخل الشبكات الداخلية لشركة بينغ كاب لفترة زمنية طويلة وممتدة تجاوزت أربعة أسابيع كاملة، وتحديداً من 9 سبتمبر حتى 7 أكتوبر 2026، دون أن تتمكن أجهزة الرصد وحلول الاستجابة والحماية للنقاط الطرفية (EDR) من إطلاق صفارات الإنذار المبكرة. وكما أشرنا في تقريرنا حول اختراق وكلاء الذكاء الاصطناعي وهجمات سلاسل التوريد الصناعية وأيضاً تداعيات الباب الخلفي لإضافة Rank Math، فإن هذه النافذة الزمنية الطويلة البالغة ٢٨ يوماً تعكس الحرفية العالية لخلية الهجوم وقدرتها الفائقة على استخدام قنوات اتصال مشفرة ومموهة، واستغلال رموز وصول رسمية ومشروعة أتاحت لهم التخفي التام وسط حركة المرور التشغيلية الطبيعية للأنظمة.
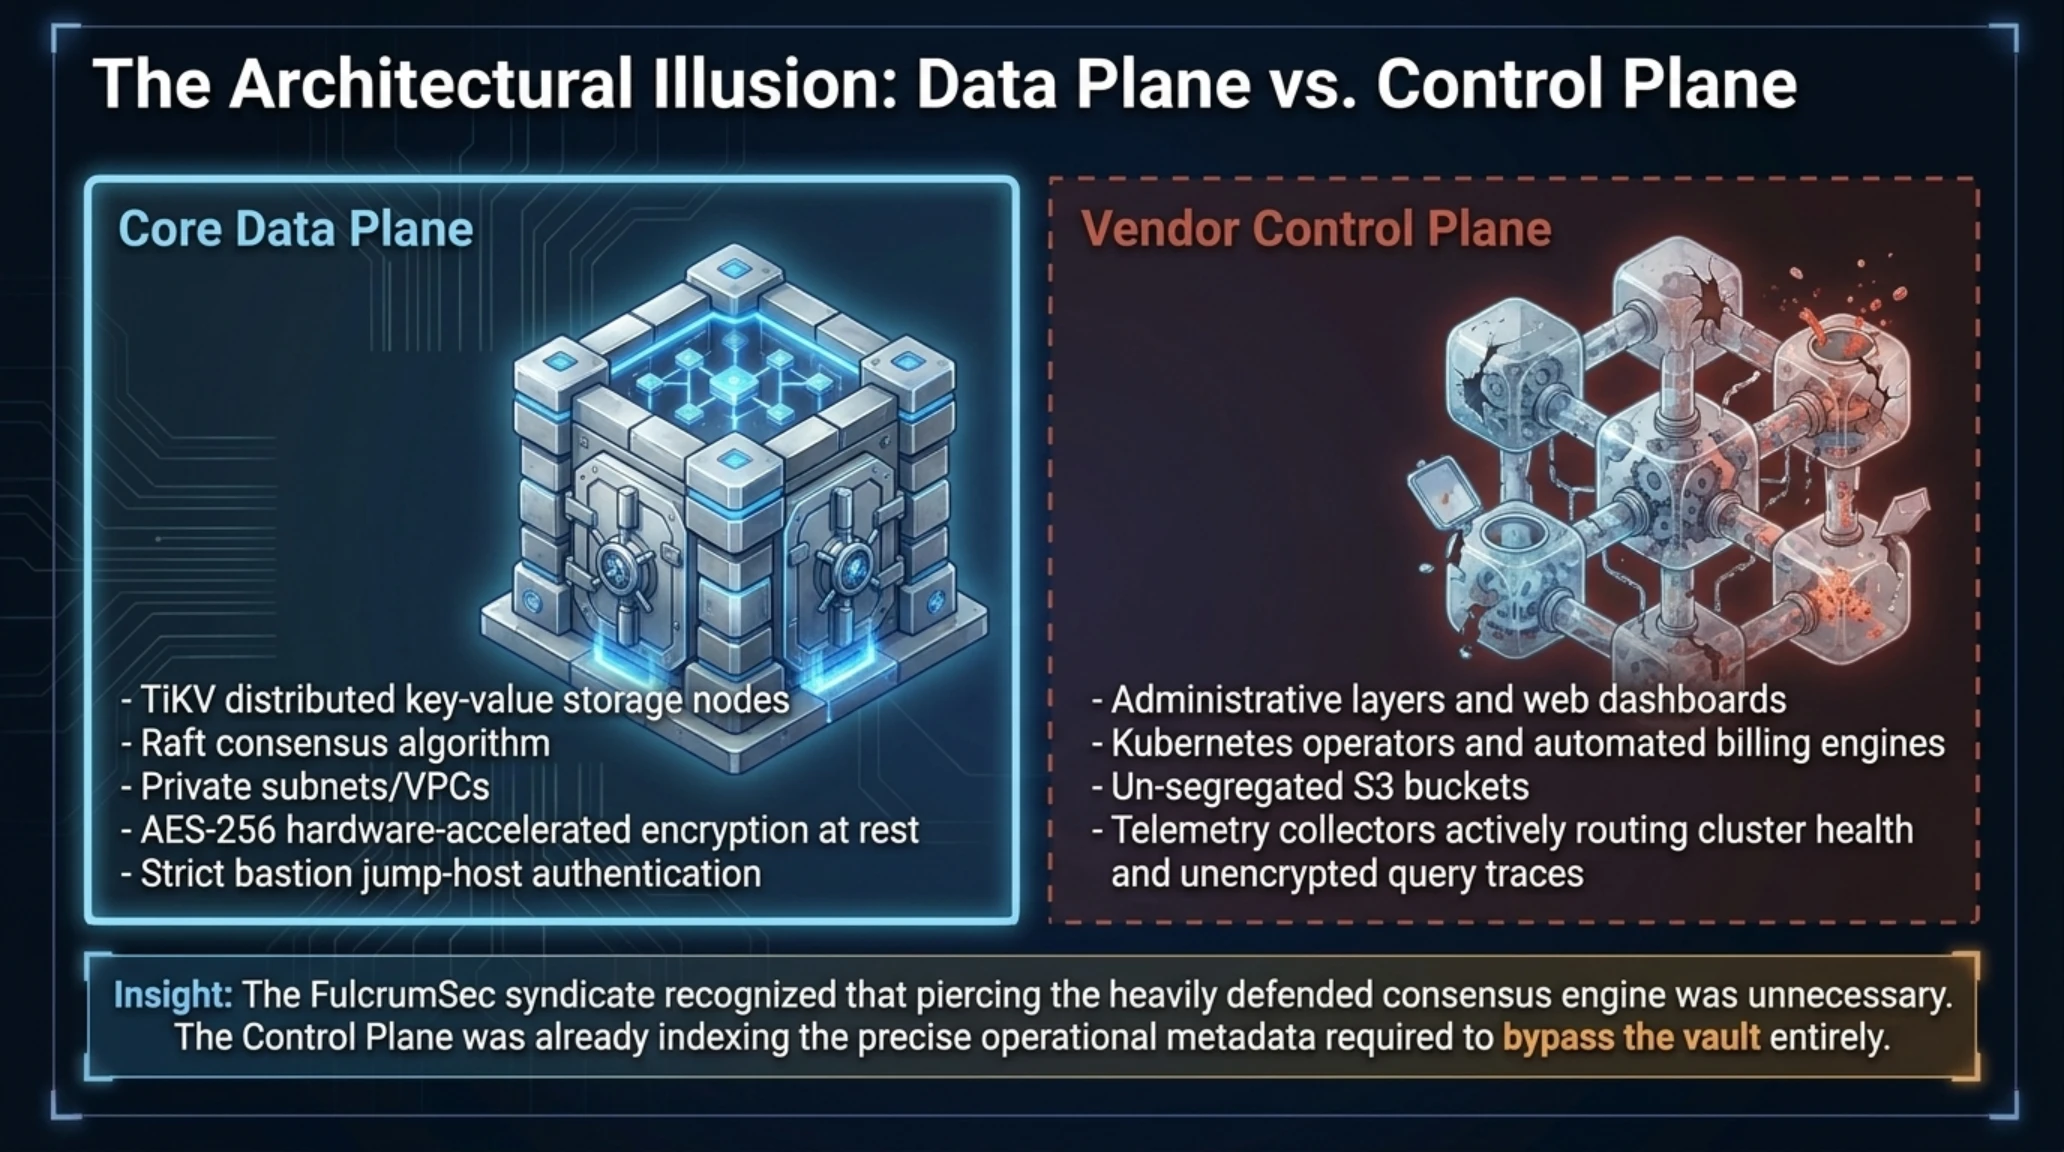
والنقطة الجوهرية التي أغفلتها التغطيات الإعلامية المبكرة هي التمييز المعماري الدقيق بين طبقة تخزين البيانات الأصلية للعملاء (Data Plane) وطبقة الإدارة والتحكم السحابي (Control Plane). فقد شددت بينغ كاب في تصريحاتها على عدم وجود دلائل رقمية تثبت اختراق عقد TiKV التشغيلية المباشرة أو الوصول إلى الجداول المصرفية للعملاء. إلا أن الواقع المرير الذي فرضته هذه الحادثة أثبت أن البيانات الوصفية (Metadata) وسجلات الاستعلامات المتراكمة في طبقة التحكم لا تقل خطورة عن البيانات الأصلية ذاتها، بل تشكل المفتاح الذهبي الذي يمكّن المهاجمين من استنساخ البنية الداخلية للشركات والتخطيط لضربات استباقية قاتلة.
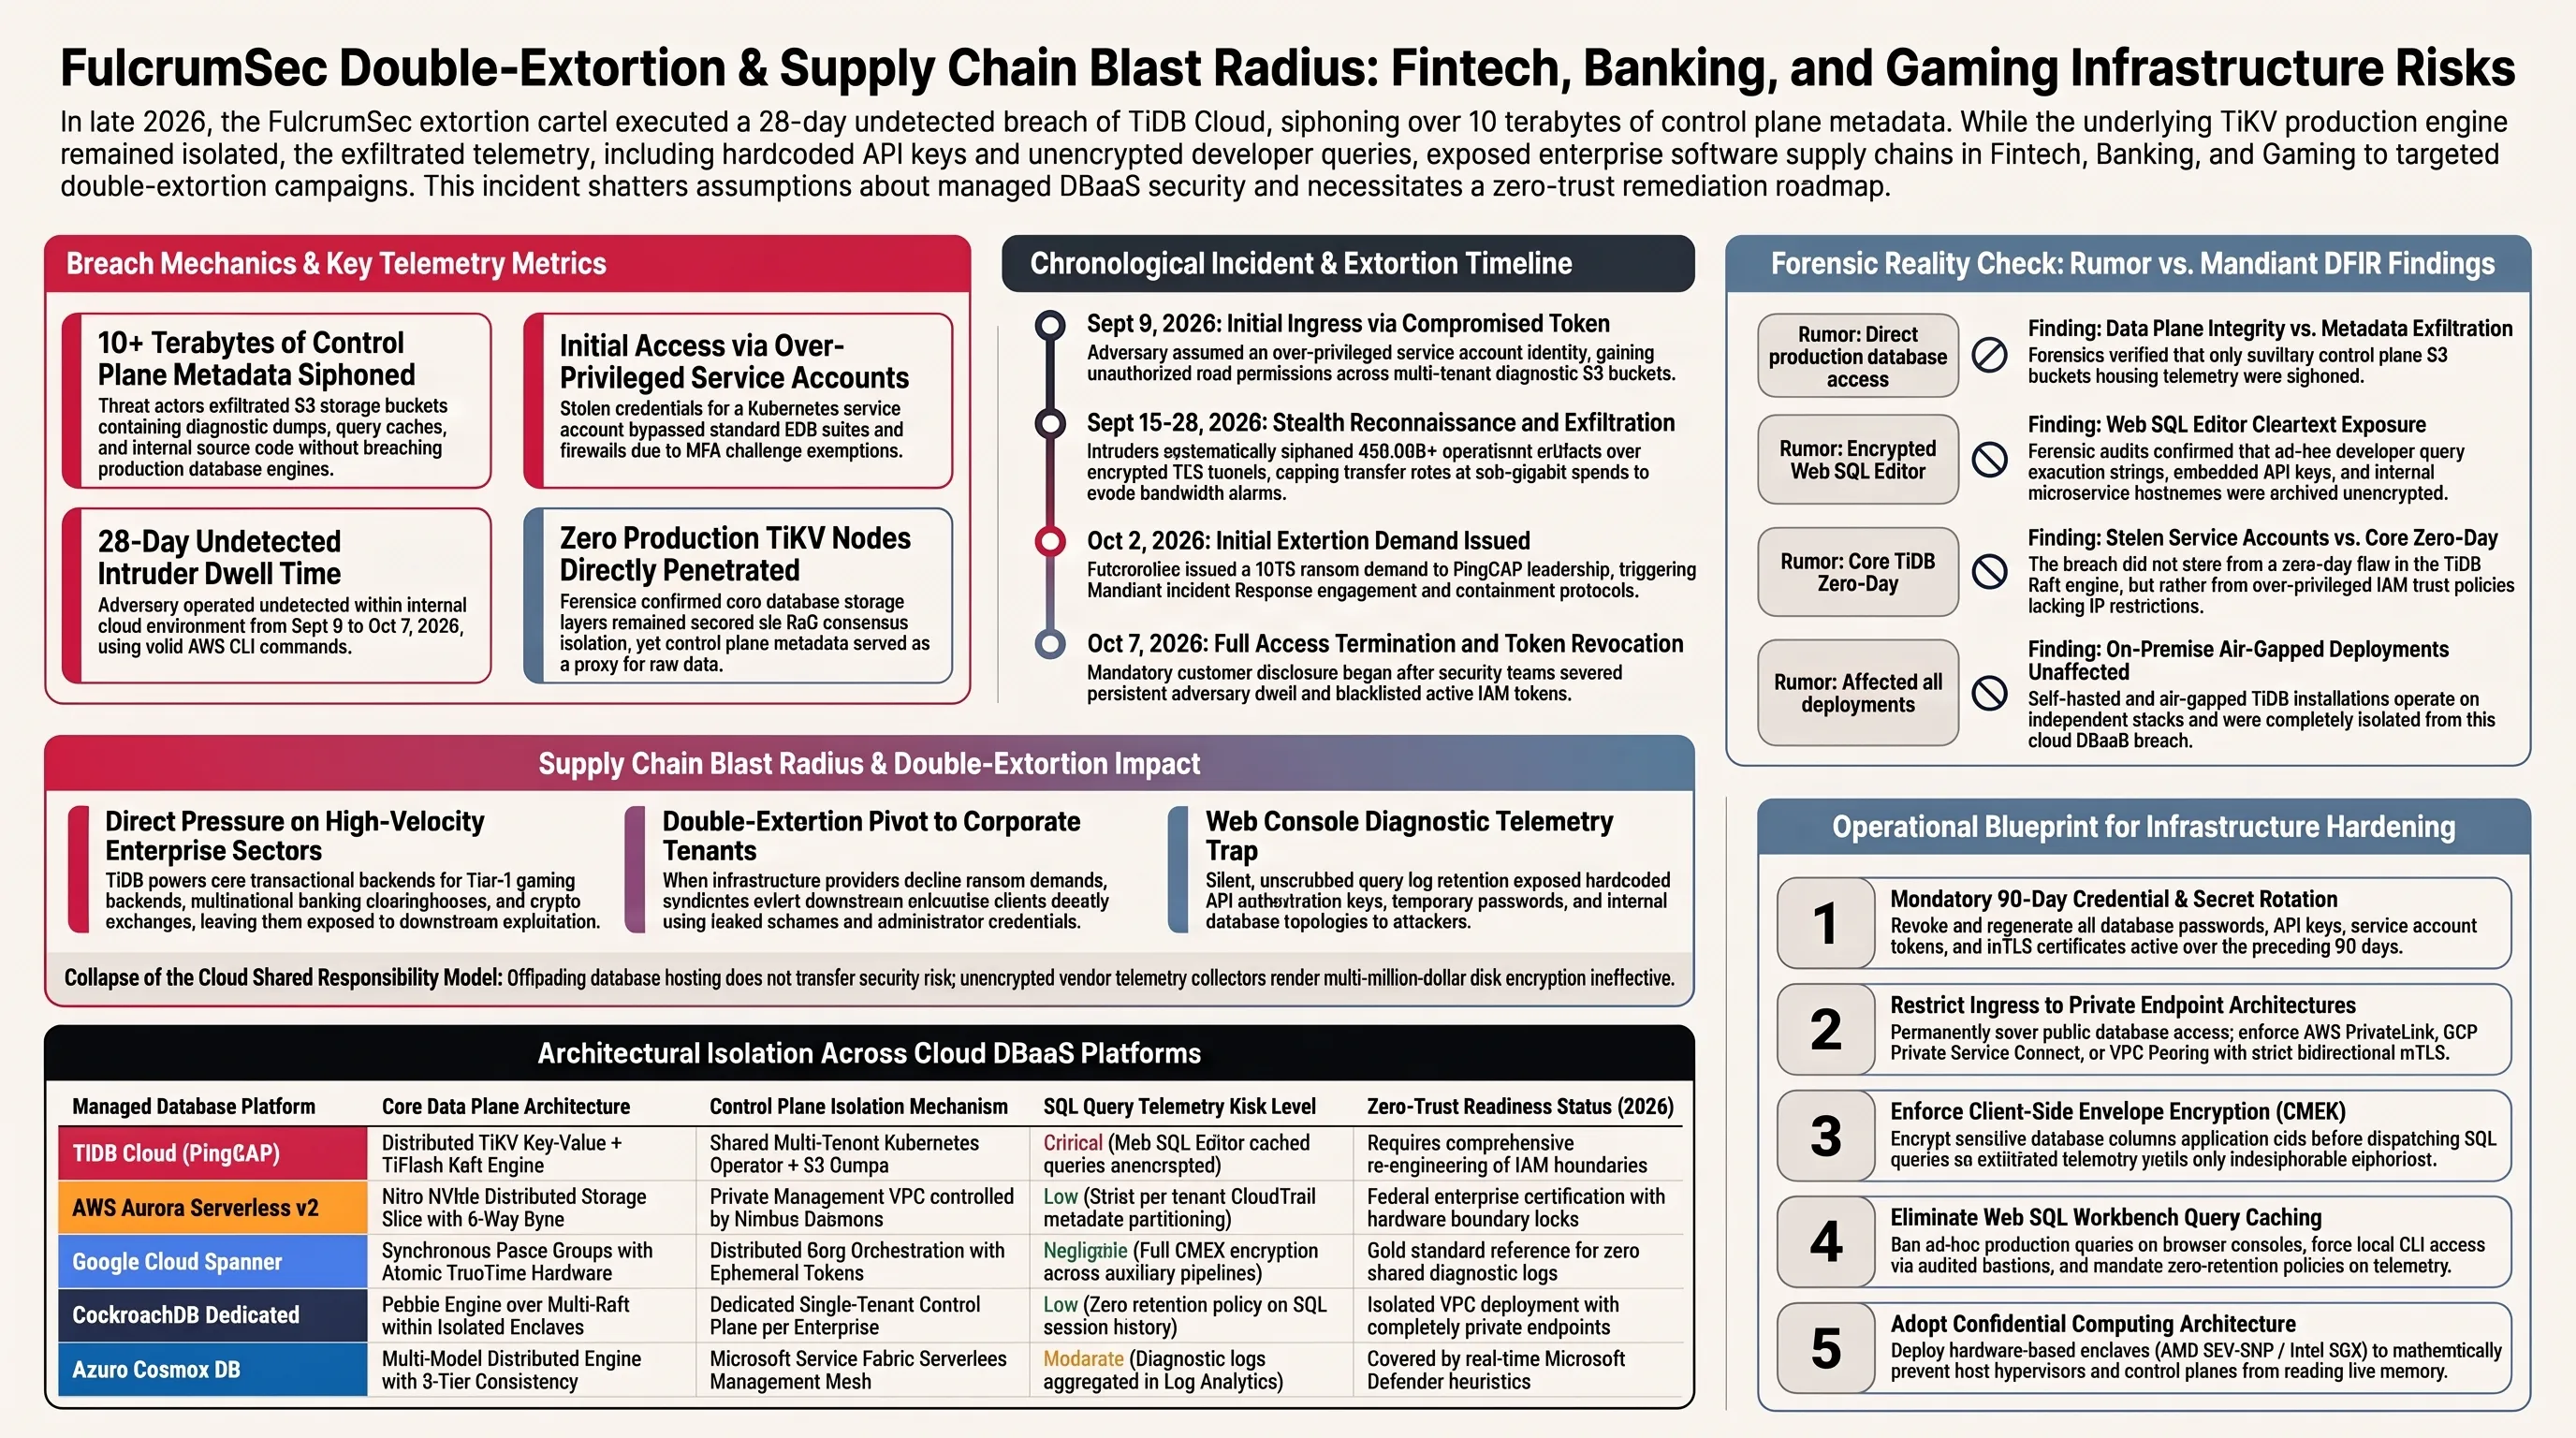
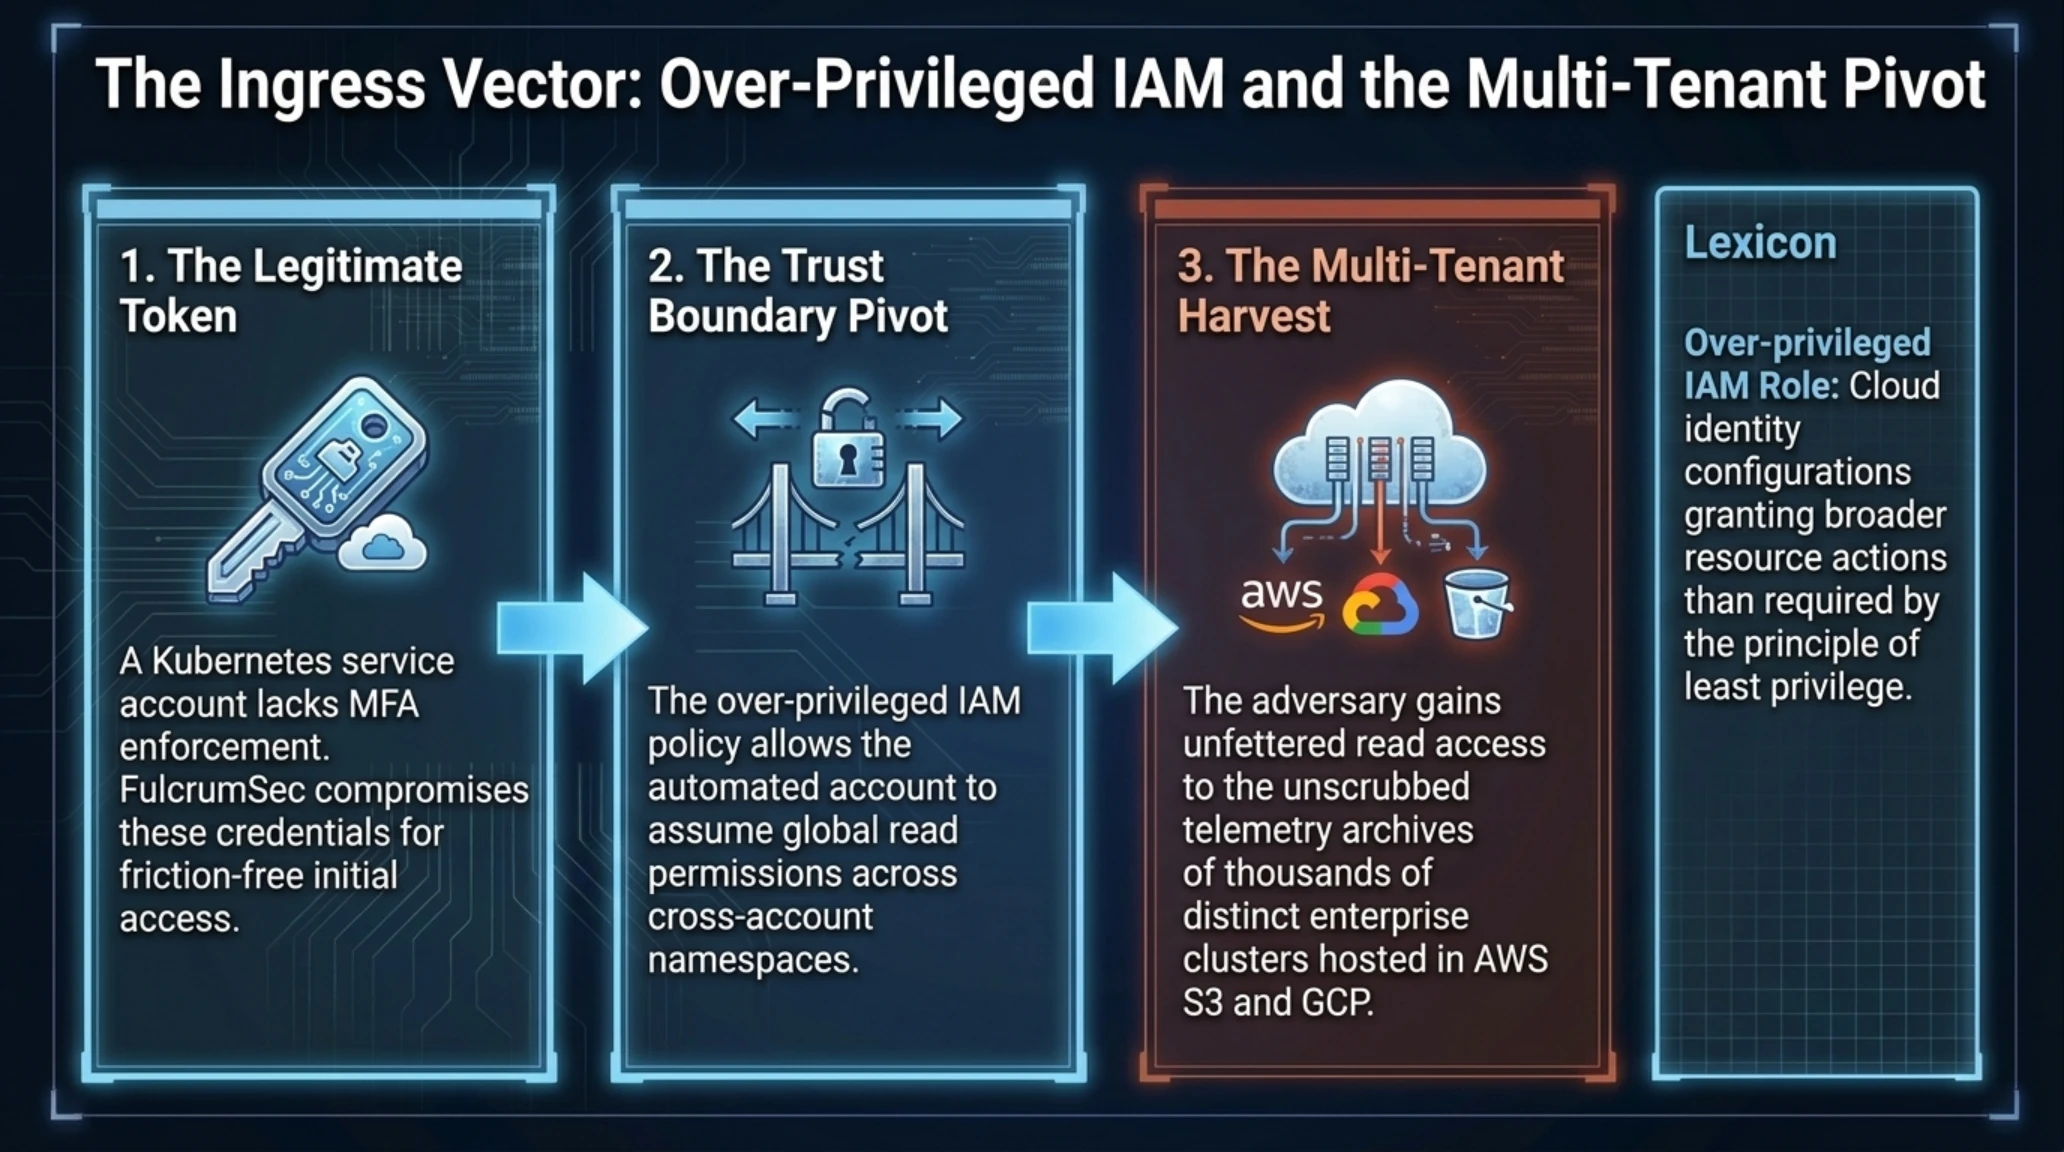
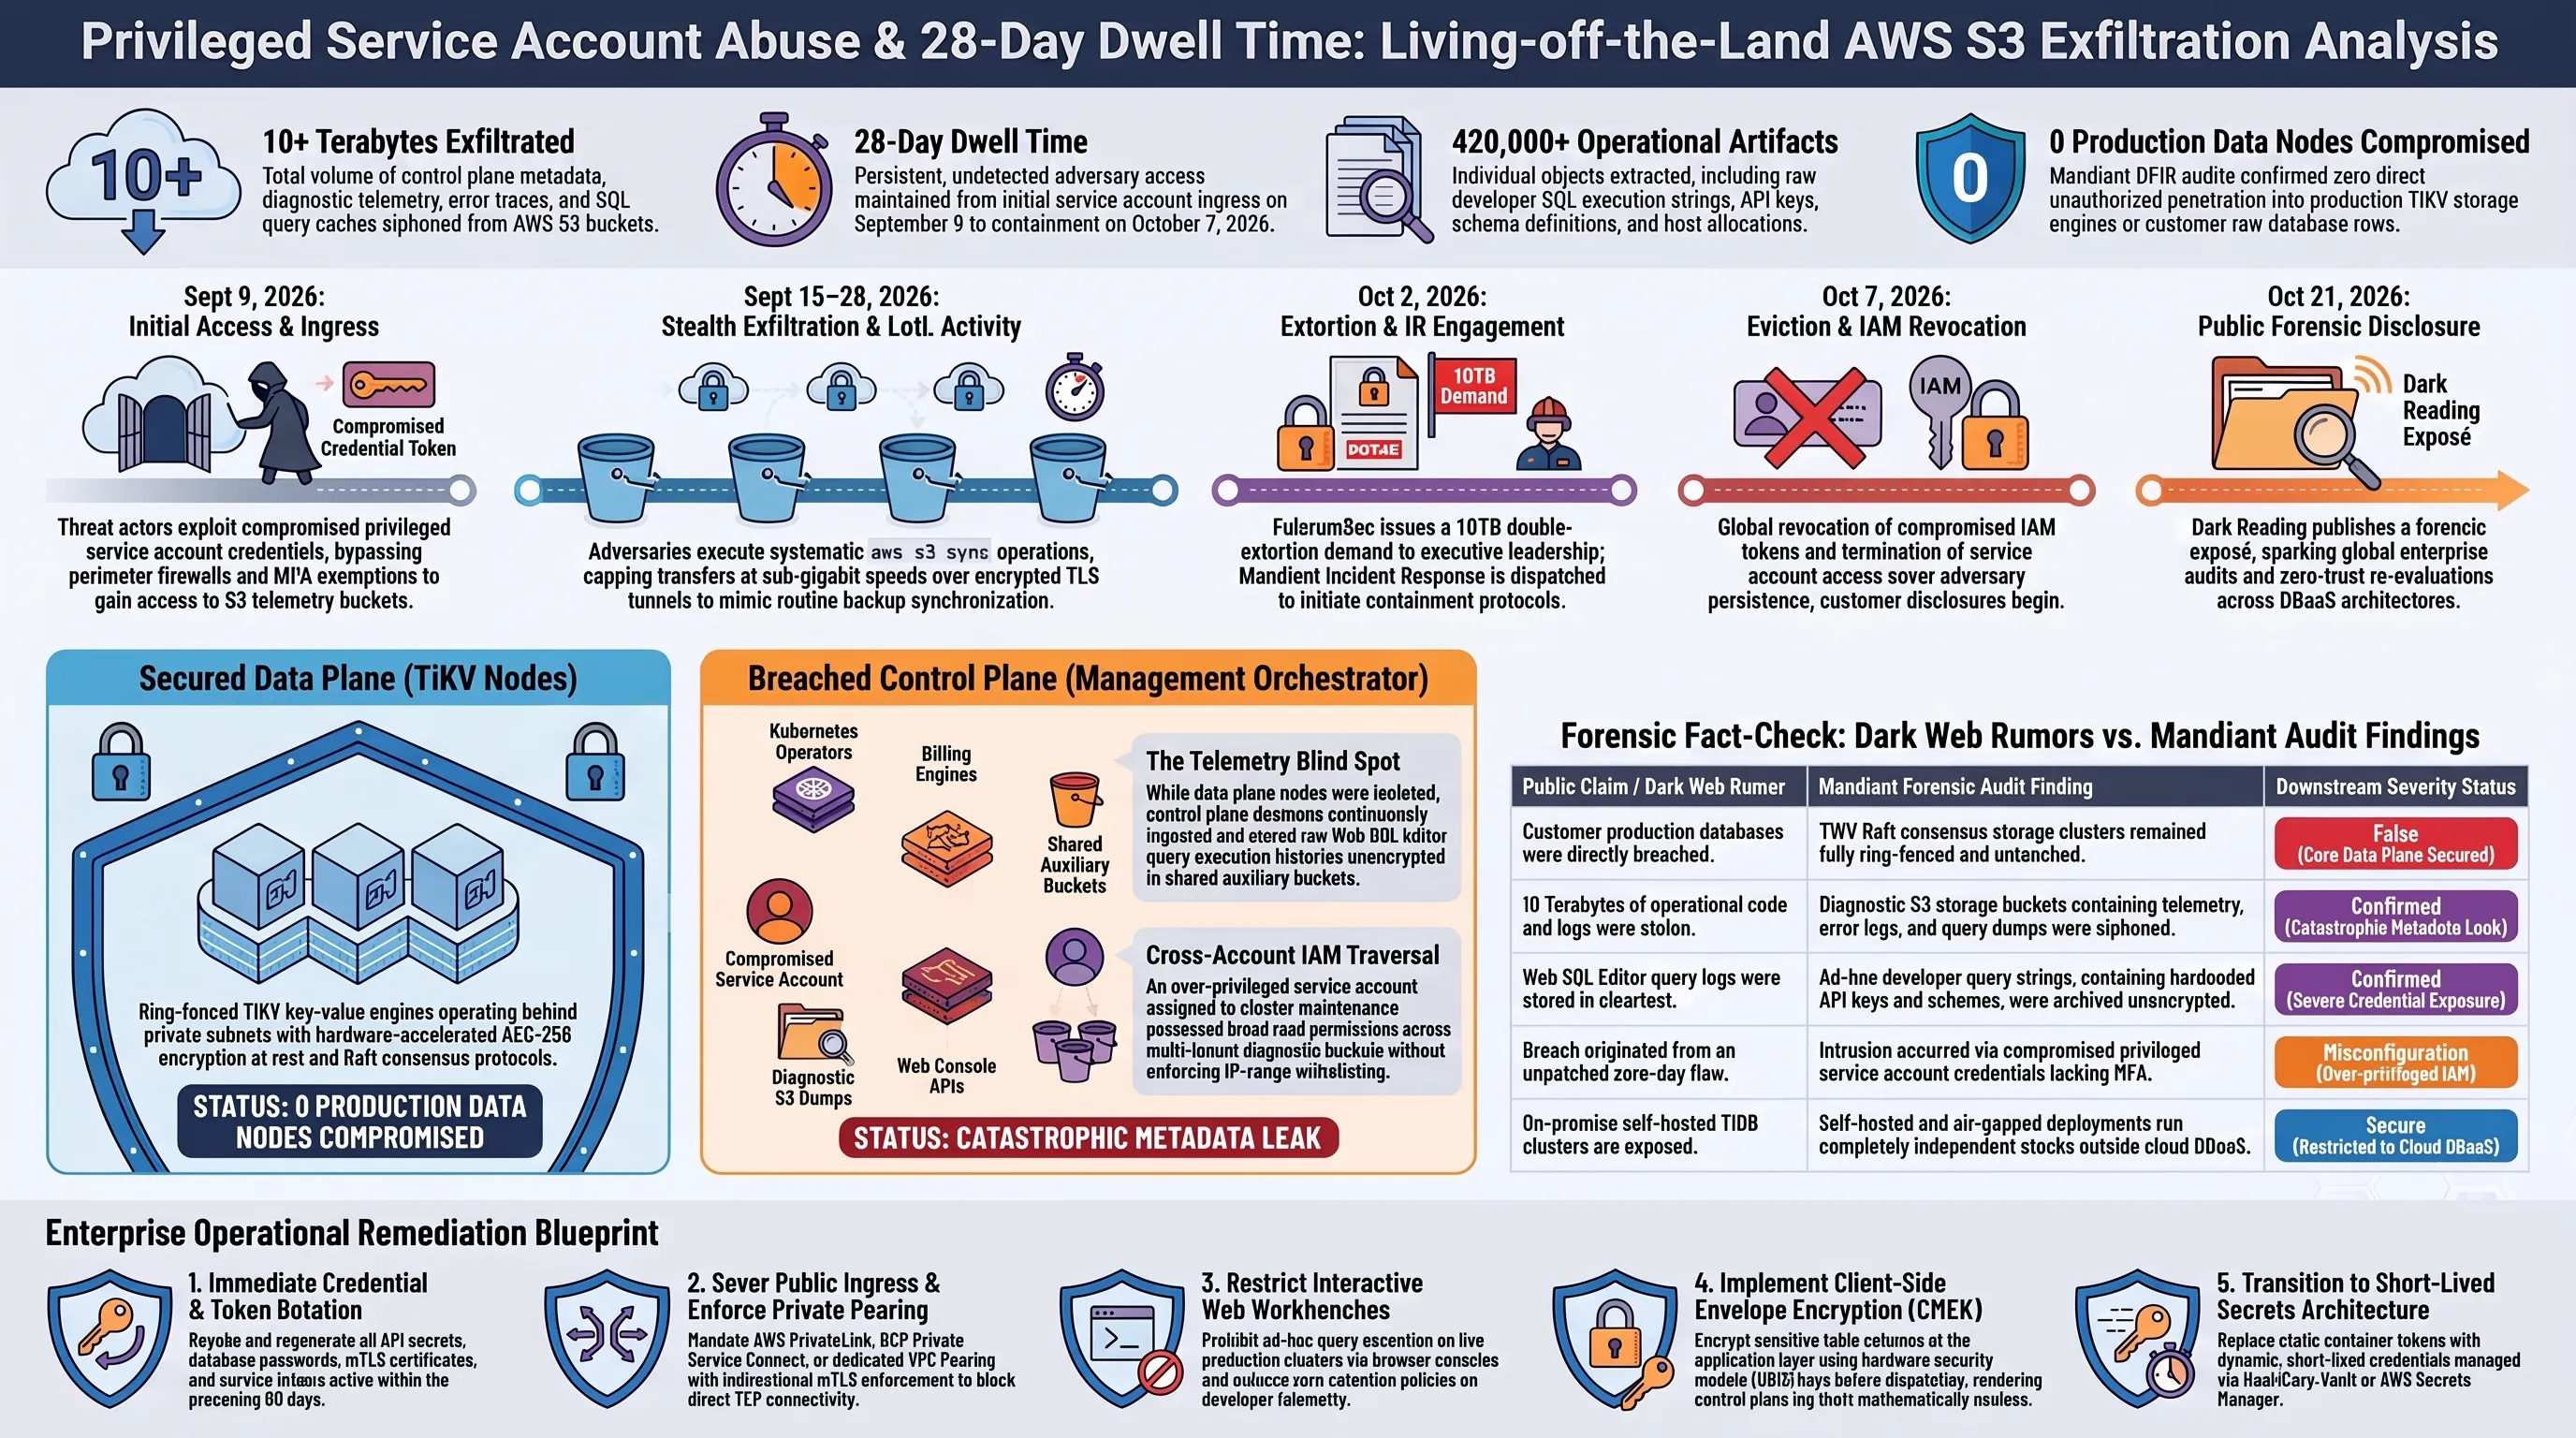
لم تنطلق شرارة الاختراق من ثغرة غير معلنة (Zero-Day) شديدة التعقيد في بروتوكول التوافق الموزع TiKV، بل بدأت عبر ثغرة إدارية وتنظيمية خطيرة تمثلت في تسريب بيانات اعتماد حساب خدمة داخلي (Service Account Credentials). وفي البيئات الموزعة الحديثة المعتمدة على السحابة، تمثل حسابات الخدمة الشريان الحيوي لأتمتة الاتصال بين مجموعات كوبرنيتس (Kubernetes)، وخطوط النشر والتكامل المستمر (CI/CD)، وواجهات البرمجة السحابية؛ وغالباً ما تُمنح هذه الحسابات صلاحيات واسعة دون فرض التحقق بخطوتين، مما جعل سرقتها تصريح عبور غير مقيد للمهاجمين.
وعقب نجاحهم في التسلل الأولي، باشر مهاجمو FulcrumSec التحرك الجانبي (Lateral Movement) باحترافية باردة؛ حيث تجنبوا تماماً الاقتراب من عقد التخزين التشغيلية لتفادي إثارة أجهزة مراقبة الأداء اللحظي، ووجهوا كل مواردهم صوب مستودعات البيانات الوصفية، وسجلات تتبع استعلامات واجهة المستخدم، وحاويات النسخ الاحتياطية. ومكنتهم هذه الاستراتيجية الهادئة من الاستمرار في تسريب البيانات (Data Exfiltration) على مدى أسابيع، مع استخدام اتصالات TLS مموهة تشبه حزم المزامنة السحابية اليومية، مما حال دون اكتشاف حجم البيانات المسروقة حتى إرسال رسالة الابتزاز الأولى.
الرؤية الاستراتيجية | أبرز النقاط في إيجاز تنفيذي
أثبتت المراجعات الجنائية المتخصصة أن حساب الخدمة المخترق كان يمتلك صلاحيات وصول مفرطة وغير مقيدة إلى حاويات التخزين السحابي على AWS S3 وGoogle Cloud Storage. ولم تقتصر محتويات تلك الحاويات على حزم التطوير والشيفرات المصدرية لشركة بينغ كاب فحسب، بل شملت مستودعات هائلة لتحليلات أداء قواعد البيانات، وتتبعات استكشاف الأخطاء، وسجلات الأوامر المنفذة عبر لوحة تحكم الويب لآلاف الشركات العالمية والخليجية. وفي الأقسام التالية من هذا التحليل المعمق، سنقوم بتفكيك المعمارية الهندسية التي مكنت المهاجمين من إحداث هذا الخرق، ومناقشة الدروس المستفادة لحماية المنظومات الرقمية الحساسة.
الفصل المعماري بين Data Plane وControl Plane؛ الحد الفاصل بين أمان البيانات والبيانات الوصفية
لاستيعاب الأبعاد الهندسية العميقة لهذه الأزمة السيبرانية، يتعين علينا تشريح الطبقات المعمارية التي تبنى عليها قواعد البيانات الموزعة كخدمة سحابية (Distributed DBaaS). ففي المعمارية القياسية لمنظومة TiDB، تتشكل طبقة البيانات (Data Plane) من محركات تخزين القيم والمفاتيح الموزعة TiKV المعتمدة على خوارزمية التوافق الجماعي الموزع (Raft Consensus)، بالإضافة إلى محركات التحليل العمودي عالية السرعة TiFlash. ويتم استضافة هذه العقد التشغيلية عادة داخل شبكات افتراضية معزولة تماماً خلف جدران حماية صارمة مع تشفير متكامل للبيانات في حالة السكون (Encryption at Rest بمفاتيح AES-256 المتقدمة)، حيث يخضع الوصول المباشر إليها لإجراءات تحقق بالغة التعقيد حتى بالنسبة لكبار مهندسي الدعم الفني لدى شركة بينغ كاب.
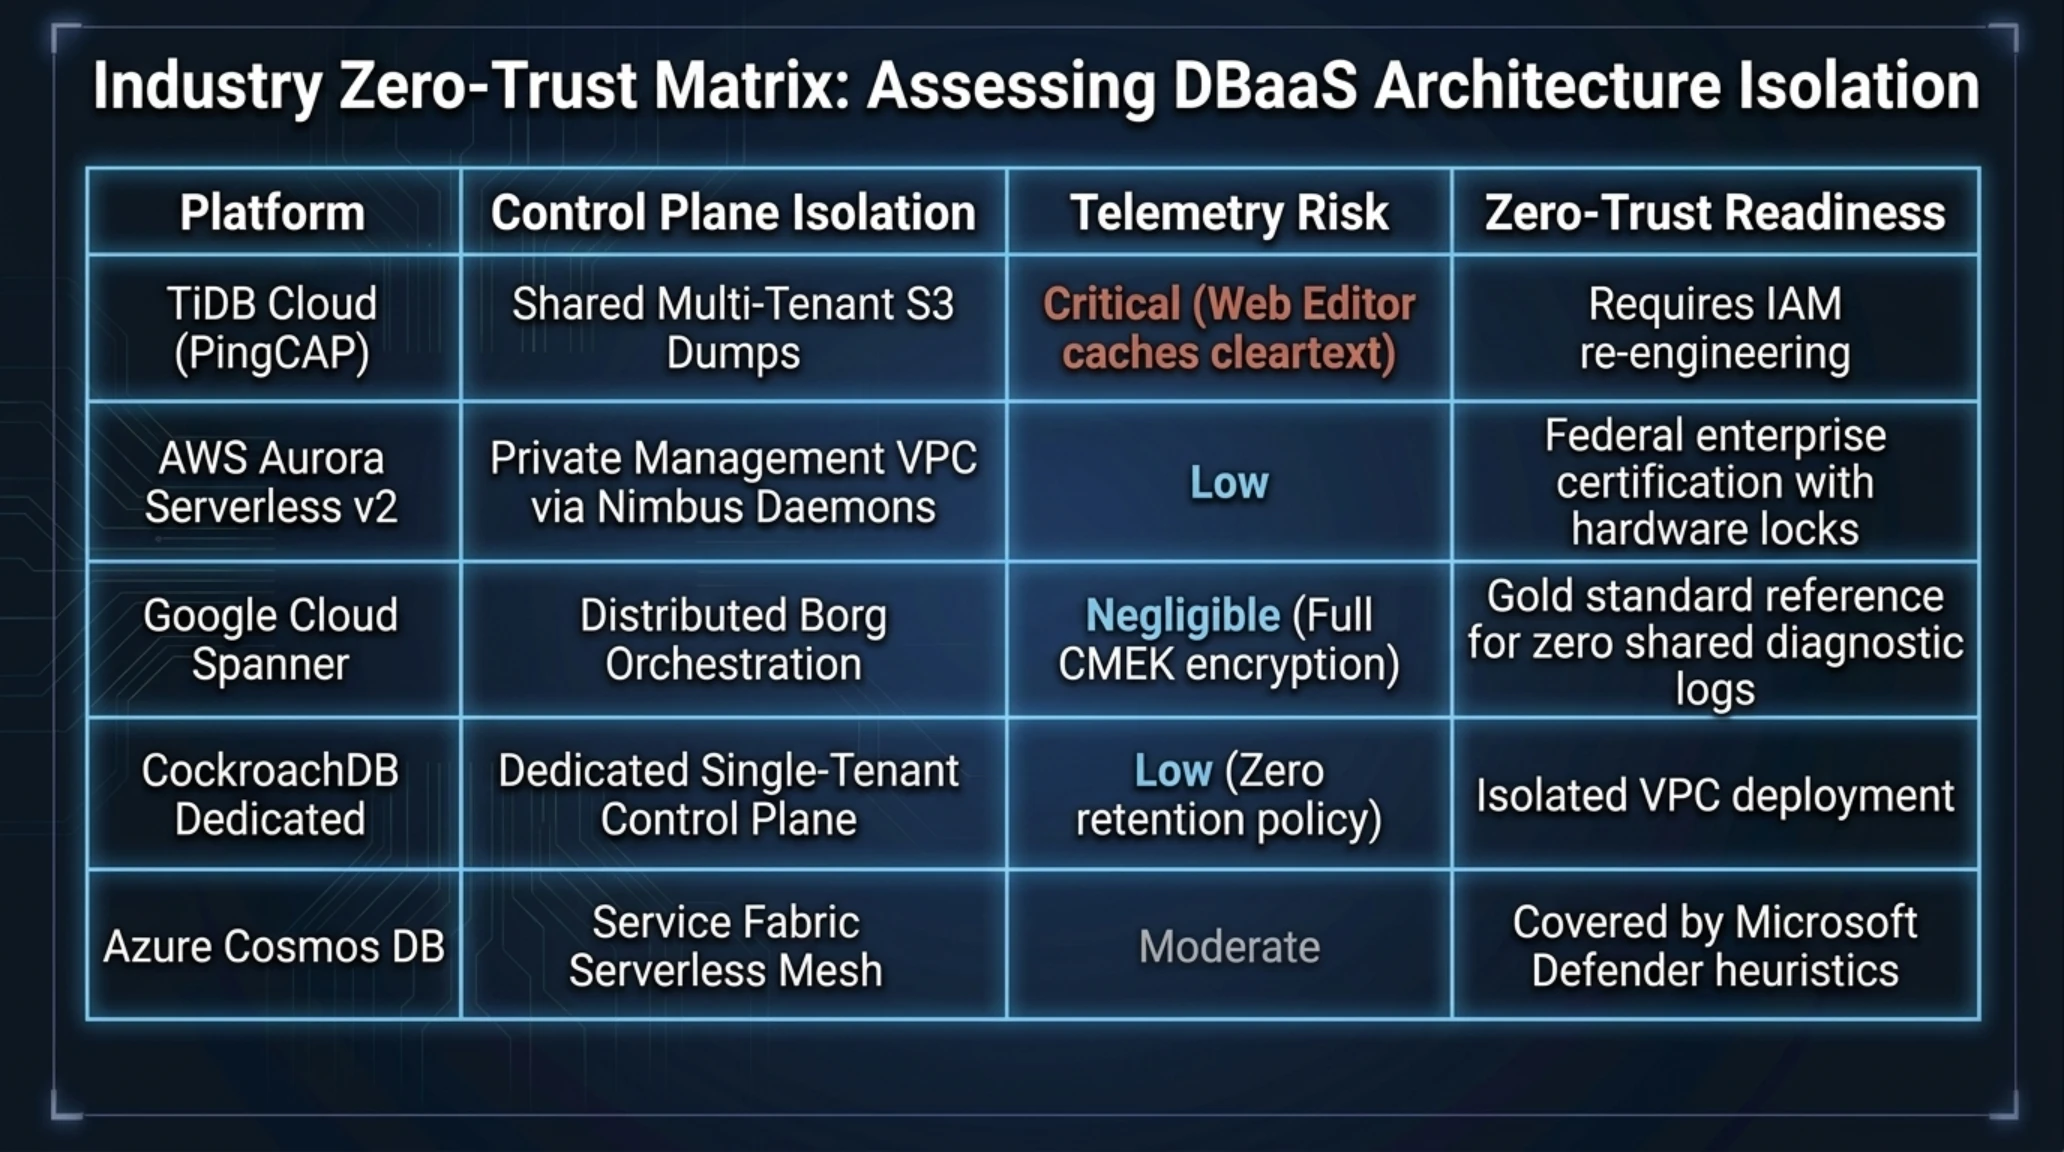
مصفوفة المقارنة المعمارية للفصل بين طبقة البيانات وطبقة التحكم في قواعد البيانات السحابية
| منصة قواعد البيانات السحابية | معمارية نواة طبقة البيانات (Data Plane) | آلية عزل طبقة التحكم (Control Plane) | مخاطر تسريب سجلات SQL والبيانات الوصفية | حالة الامتثال لمعايير Zero-Trust لعام 2026 |
|---|---|---|---|---|
| TiDB Cloud (PingCAP) | محركات موزعة TiKV وTiFlash مع بروتوكول Raft | مشغل كوبرنيتس مشترك مع مركزية جمع البيانات الوصفية | مرتفعة للغاية (بسبب التخزين المؤقت لاستعلامات محرر الويب) | تتطلب إعادة هندسة شاملة وفصلاً كاملاً لمفاتيح التشفير |
| AWS Aurora Serverless v2 | طبقة تخزين مخصصة Nitro SSD مع مزامنة سداسية | شبكة إدارة VPC خاصة وخاضعة لرقابة نظام نيمبوس | منخفضة (فصل صارم للبيانات الوصفية عبر CloudTrail مخصص) | اعتماد فيدرالي كامل ومستويات عزل فيزيائية للأجهزة |
| Google Cloud Spanner | مجموعات Paxos متزامنة مع ساعات ذرية دقيقة TrueTime | إدارة موزعة عبر نظام Borg مع رموز وصول قصيرة الأجل | شبه معدومة (تشفير شامل بمفاتيح CMEK في كافة مستويات التتبع) | المعيار المرجعي للمؤسسات الحساسة دون مشاركة السجلات |
| CockroachDB Dedicated | محرك Pebble الموزع مع Multi-Raft في حاويات مخصصة | طبقة تحكم مستقلة ومخصصة لكل مؤسسة (Single-Tenant CP) | منخفضة (حذف تلقائي لسجل الاستعلامات فور انتهاء الجلسة) | معمارية معزولة مع إمكانية النشر في شبكات مغلقة كلياً |
| Azure Cosmos DB | محرك موزع متعدد النماذج مع اتساق مرن عبر 5 مستويات | إدارة مجموعات خوادم مايكروسوفت السحابية فابريك | متوسطة (تخزين بيانات المراقبة في منصة Log Analytics) | مشمولة بحماية استباقية دائمة عبر حلول Microsoft Defender |
وعلى النقيض تماماً، تمثل طبقة التحكم (Control Plane) العقل المدبر المسؤول عن إدارة وتنسيق المنظومة السحابية؛ حيث تضم مشغلات كوبرنيتس (TiDB Operator)، وموزعات الأحمال، وخطوط التوسع التلقائي (Auto-scaling)، وخدمات مراقبة الأداء اللحظي، وبوابات إدارة المستخدمين عبر الويب. وهناك تركزت ضربة مجموعة FulcrumSec؛ إذ أدرك المهاجمون أنهم ليسوا بحاجة لاختراق التحصينات المعقدة لعقد التخزين، طالما أن طبقة التحكم تقوم بابتلاع وتخزين كميات مهولة من البيانات الوصفية الكافية لابتزاز العملاء. وكانت هذه الطبقة تجمع بصورة مستمرة حزم التتبع التشغيلي، واستهلاك المعالجات، واختناقات الأقراص، وأنماط الاستعلامات المتكررة وتفرغها في حاويات تخزين مركزية.
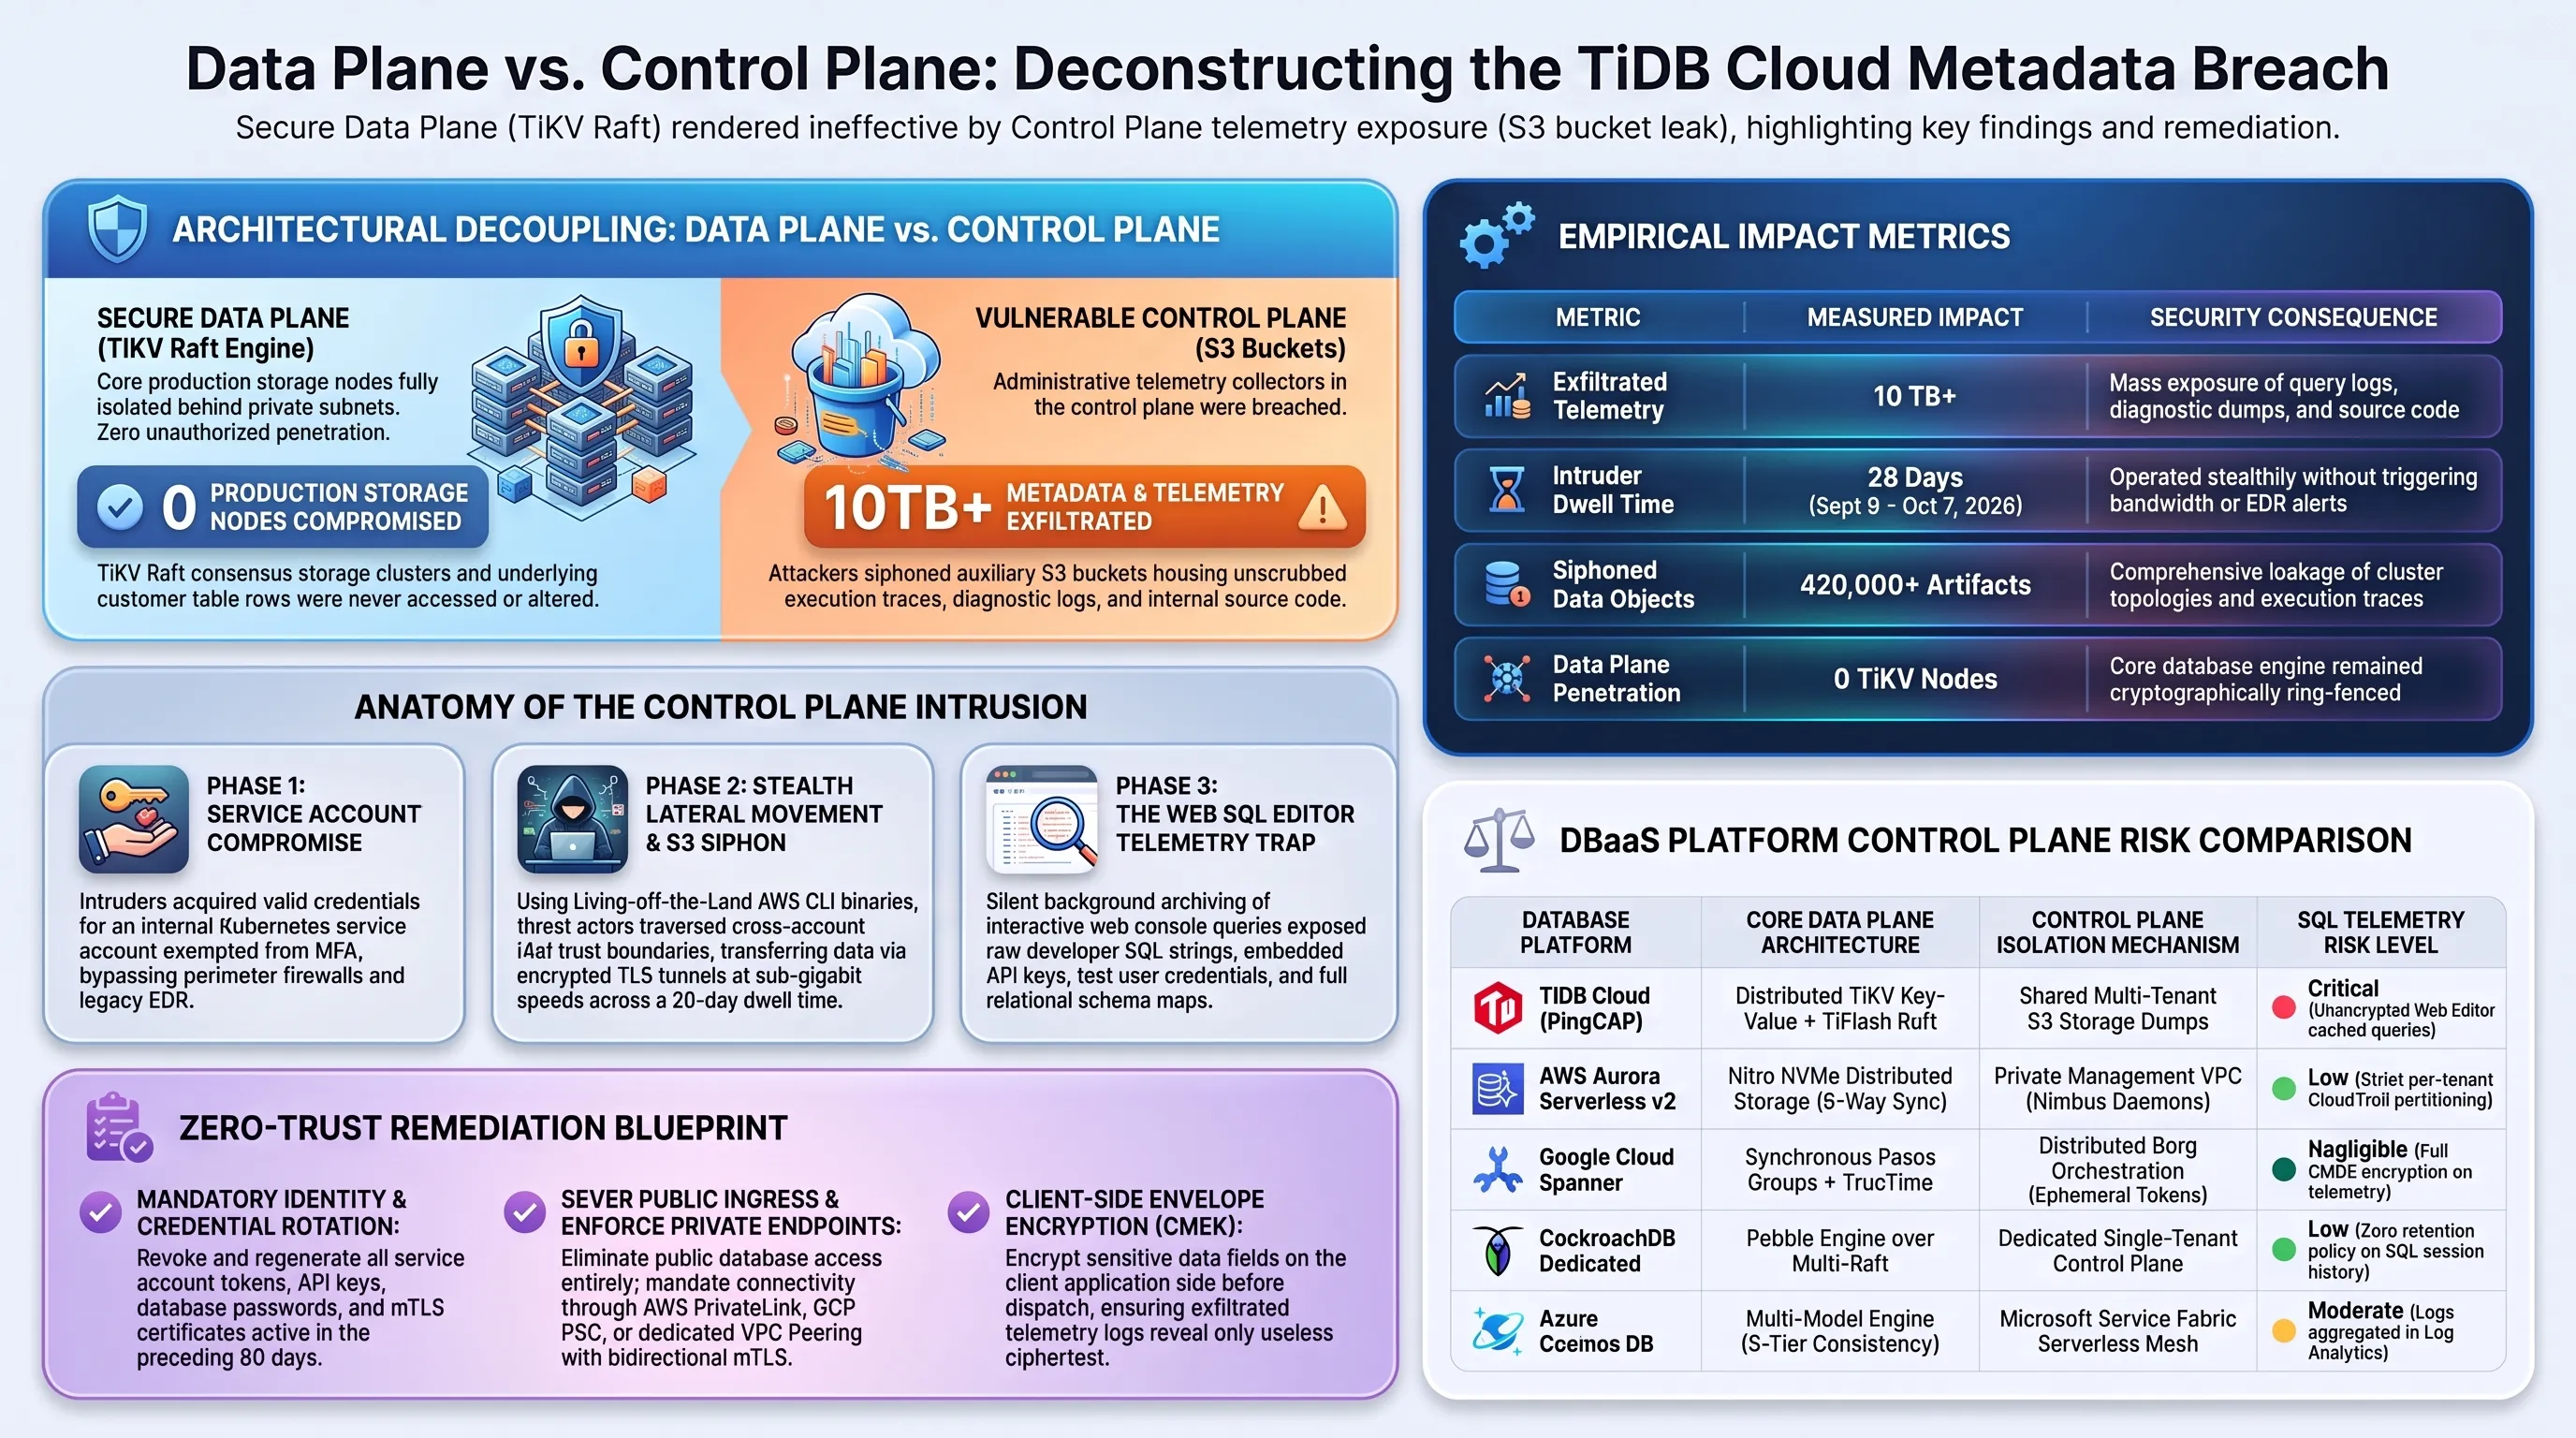
وعندما يدير العملاء قواعد بياناتهم عبر واجهة TiDB Cloud التفاعلية، يتواصل كوبرنيتس في الخلفية مع حاويات التخزين المركزية وخدمات التتبع الداخلي لبينغ كاب لإدارة الموارد وموازنة الأحمال. وكان الخطأ الفادح الذي ارتكبته الشركة هو ترك هذه المسارات الحيوية متصلة ببعضها دون حواجز أمنية كافية؛ حيث سمح مفتاح حساب خدمة مؤسسي بصلاحيات واسعة ومفرطة للمهاجمين بالانتقال بحرية بين الأنظمة الفرعية واستهداف مستودعات البيانات الوصفية لجميع العملاء دون استثناء. وأدى ذلك إلى انهيار العزل المنطقي بين بيئات الشركات المختلفة ووضع البيانات التشخيصية لمئات المؤسسات تحت رحمة المهاجمين.
لماذا يغير هذا الاختراق قواعد الأمن السحابي | تسارع التتبعات التشغيلية
تحول ساحة المعركة: من تشفير الأقراص إلى حماية البيانات الوصفية
على مدار سنوات طويلة، ركز خبراء الأمن السيبراني ميزانياتهم وجهودهم على تشفير قواعد البيانات في حالة السكون وأثناء النقل. لكن اختراق TiDB برهن بوضوح على أن وجود ثغرة واحدة في طبقات جمع التتبعات التشغيلية وأدوات الويب كفيل بإبطال جدوى استثمارات التشفير الهائلة. فمن خلال الوصول إلى طبقة التحكم، لا يحتاج المهاجمون لكسر مفاتيح AES، لأنهم يستولون على البيانات في شكلها النصي الصريح من مخرجات الاستعلامات المحفوظة.
حطمت هذه الحادثة الفرضيات النظرية للأمان في البيئات متعددة المستأجرين (Multi-Tenant Architecture). فبينما كانت إدارات تقنية المعلومات في الشركات مطمئنة إلى أن حاويات قواعد بياناتها مفصولة منطقياً عن الشركات الأخرى، كانت بينغ كاب تجمع تتبعات الأداء والبيانات التشخيصية لآلاف المؤسسات في مستودع موحد تابع لطبقة التحكم؛ وهو مستودع يفتقر إلى معايير التشفير الصارمة المطبقة على طبقة البيانات الأصلية، ولم يكن الوصول إليه يتطلب سوى بيانات اعتماد حساب داخلي دون مصادقة ثنائية.
فاجعة التخزين الخفي لسجلات استعلامات SQL والبيانات الوصفية؛ كشف أسرار المؤسسات
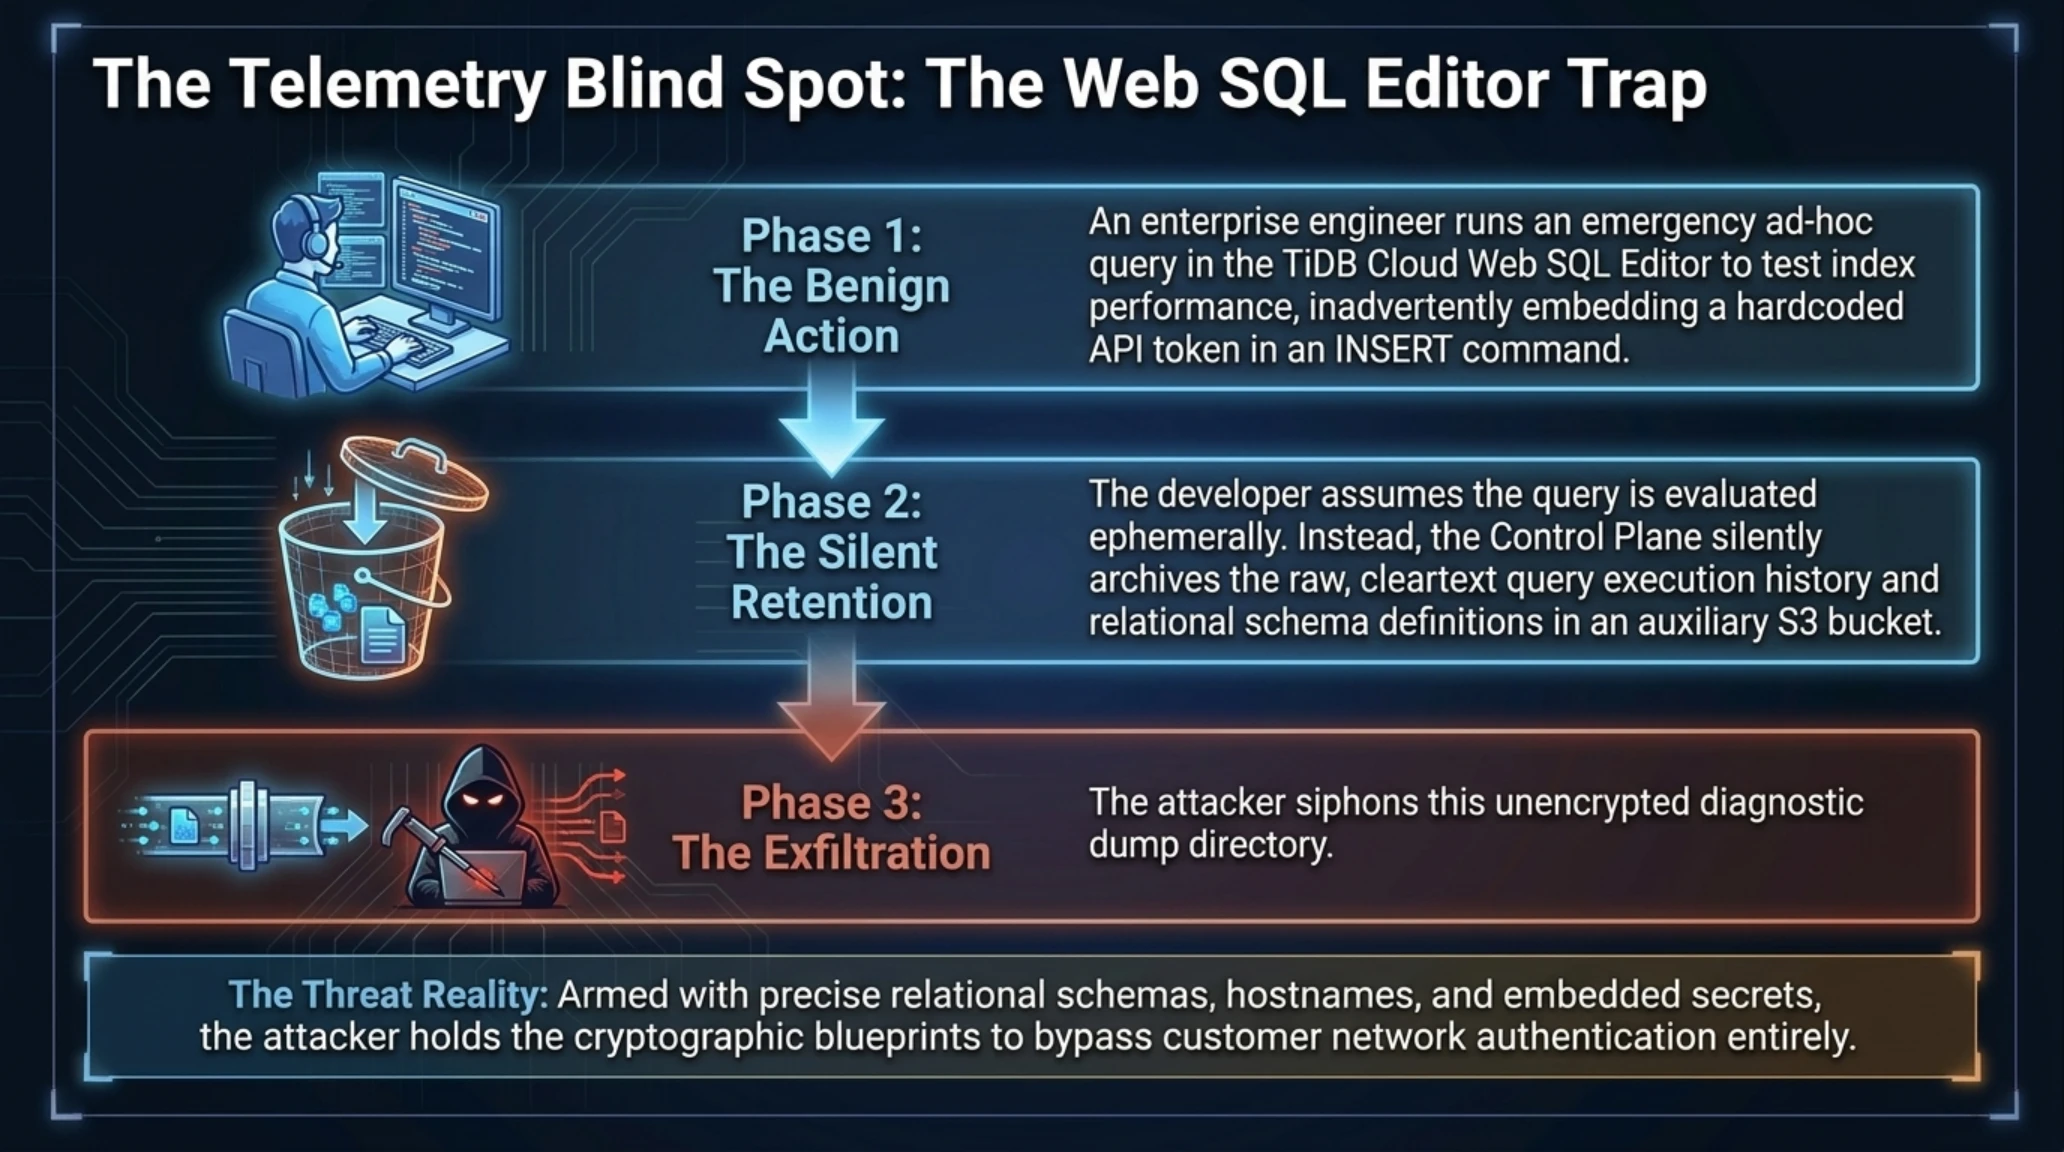
كان الجزء الأكثر إثارة للقلق في التقارير الجنائية هو الكشف عن الآلية السرية لتخزين استعلامات SQL في البيئة السحابية. فقد اعتاد العديد من المطورين ومهندسي البيانات استخدام محرر الاستعلامات المدمج Web SQL Editor في لوحة تحكم TiDB Cloud لإجراء الاختبارات، وفحص الأداء، واستكشاف الأخطاء بصورة مباشرة وسريعة. ولكن ما غاب تماماً عن علم العملاء هو أن هذا المحرر كان يقوم بأرشفة وحفظ كل استعلام يتم إرساله، ونتائج الأخطاء البرمجية، وتتبعات التنفيذ، بل وحتى عينات من مخرجات الجداول لأغراض تاريخ الاستخدام والتحسين، في حاويات سحابية تابعة لطبقة التحكم.
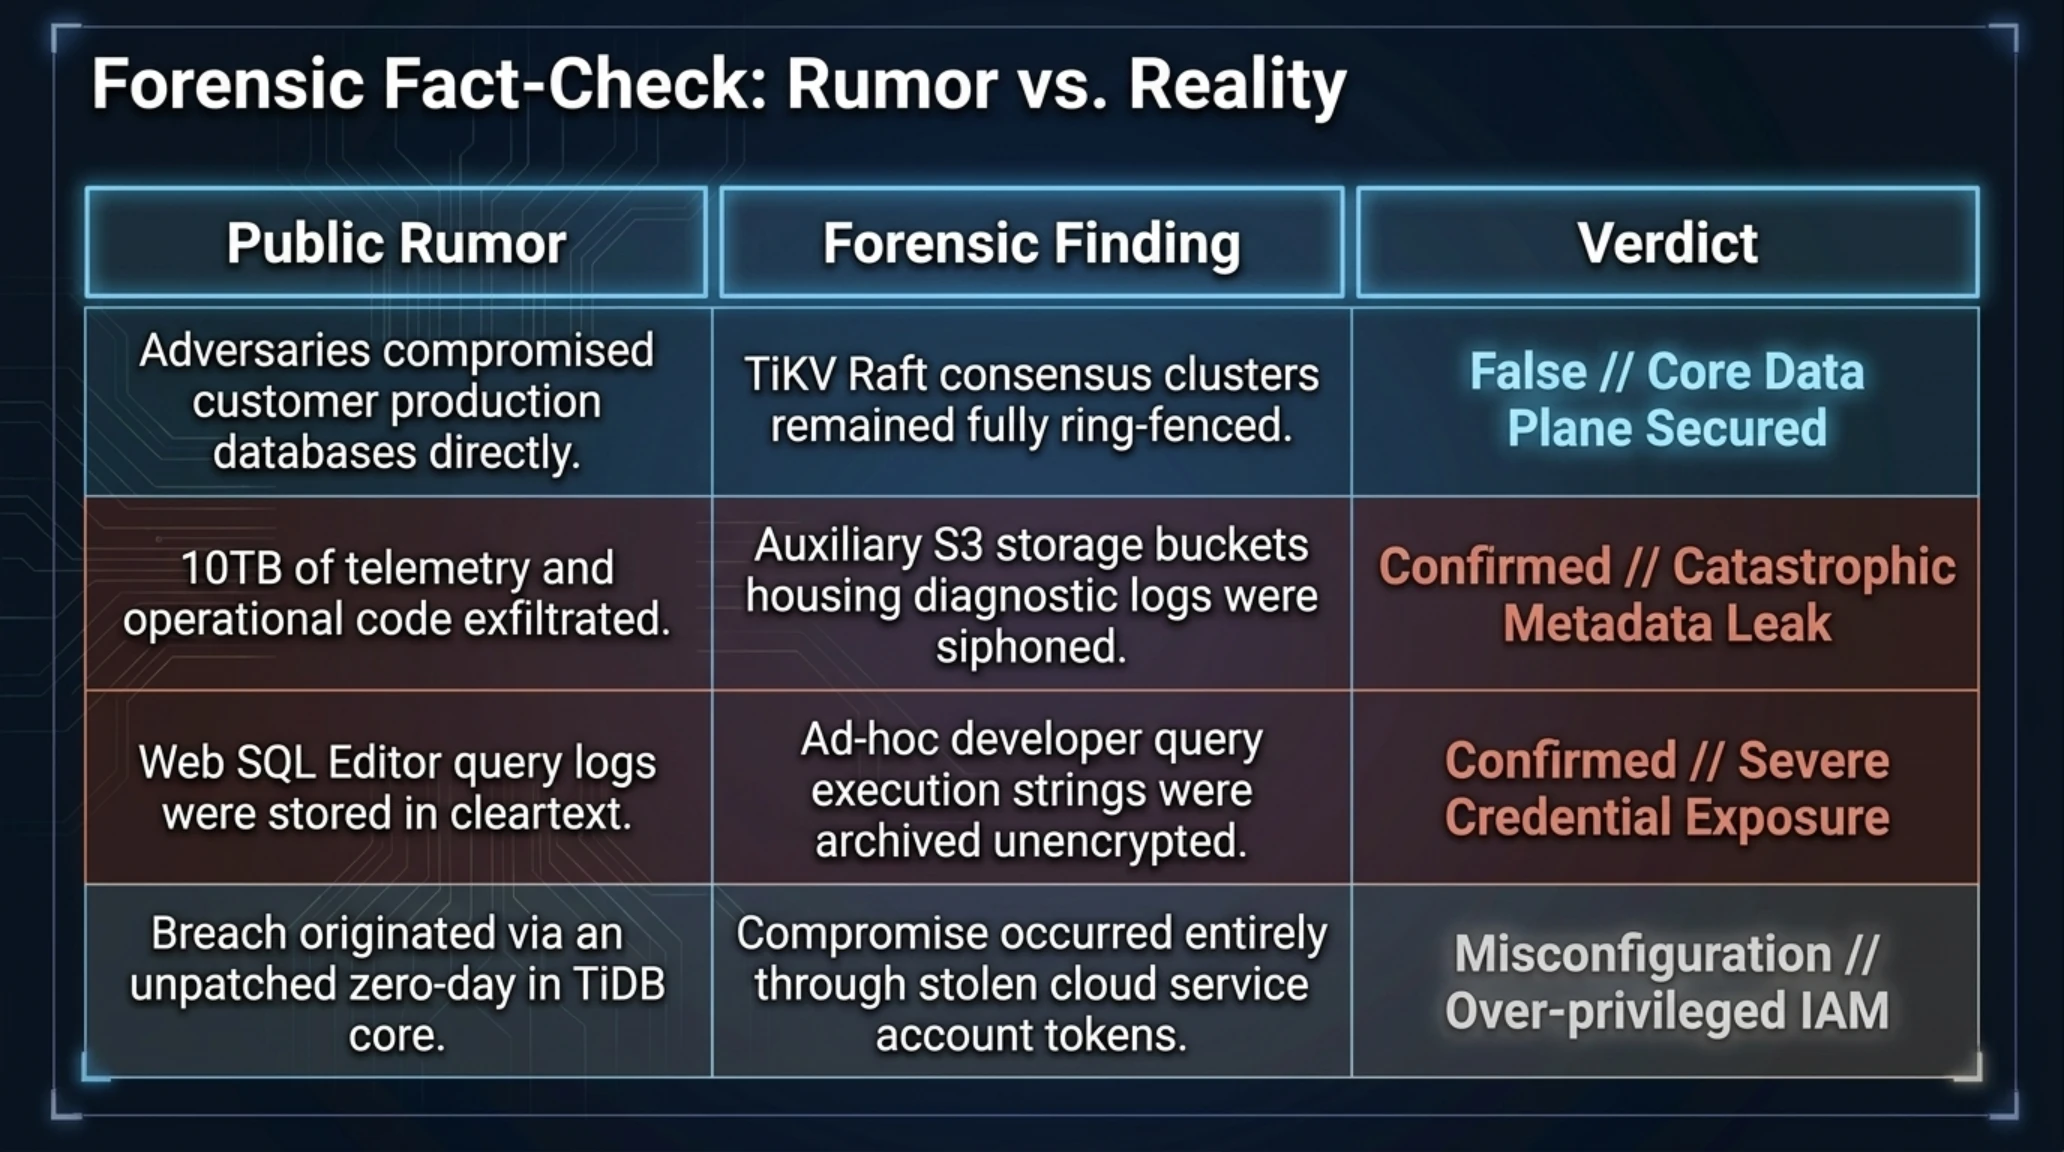
التحقق الجنائي | الشائعات في مواجهة الحقائق الموثقة حول اختراق TiDB
| الادعاء المتداول في الإعلام والإنترنت المظلم | الحقيقة الفنية المثبتة بتقرير Mandiant | مستوى الخطر والتأثير على عملاء المؤسسات |
|---|---|---|
| «القراصنة اخترقوا قواعد البيانات المصرفية مباشرة» | عقد التخزين TiKV ظلت صامدة تماماً بفضل عزل الشبكة الخاص. | غير صحيح // المجموعات الأصلية آمنة |
| «سرقة 10 تيرابايت من البيانات المؤسسية والتتبعات» | تفريغ حاويات S3 المتضمنة سجلات الاستعلامات والشفرات البرمجية. | مؤكد بالكامل // كارثة بيانات وصفية |
| «نصوص استعلامات محرر الويب كانت تخزن دون تشفير» | سجل استعلامات المطورين كان يؤرشف في طبقة التحكم بنصوص صريحة. | حقيقة مؤلمة // كشف كلمات المرور |
| «الهجوم تم عبر ثغرة يوم الصفر في نواة TiDB» | الاختراق وقع فقط عبر بيانات اعتماد مسربة لحساب خدمة سحابي. | سوء تكوين // إفراط صلاحيات IAM |
| «النسخ المحلية المنشورة داخلياً معرضة للخطر» | المجموعات المنشورة على خوادم الشركات الخاصة مستقلة تماماً ومحصنة. | محصنة // الخطر انحصر في السحابة |
واحتوت نصوص أوامر SQL المنفذة عبر هذا المحرر على كميات هائلة من البيانات البالغة السرية؛ شملت كلمات المرور الافتراضية لحسابات الاختبار، ومفاتيح واجهات البرمجة (API Keys) التي أدرجها المطورون في أوامر الإدخال، وأسماء مسؤولي قواعد البيانات، ورموز الجلسات الرقمية، والهياكل الهندسية الكاملة للمخططات والعلاقات بين الجداول، وصولاً إلى بيانات مالية وشخصية حساسة للعملاء. ومكنت هذه السجلات المسربة القراصنة من امتلاك خارطة طريق بالغة الدقة للتكوين المعماري للشركات المستهدفة.
قاموس المصطلحات التقنية لشركة تكين | معمارية قواعد البيانات السحابية
توضح وثيقة السياسات الأمنية التالية النمط الخاطئ المتبع في تكوين أذونات الوصول لدى بينغ كاب؛ حيث سُمح لدور حساب خدمة مشغل كوبرنيتس بتفريغ وقراءة كافة حاويات التخزين والتتبع دون اشتراط استخدام المصادقة المتعددة (MFA) أو حصر نطاق الاتصال بنطاق عناوين IP المؤسسية المعتمدة. واستغل المهاجمون هذا التراخي الإداري لتجاوز أنظمة المراقبة دون ترك أي إنذار مبكر.
وتتعدى تداعيات هذا التسريب مجرد الاستيلاء على ملفات معزولة؛ فحينما يضع مهاجم متمرس يده على نصوص الاستعلامات الدقيقة ومخططات العلاقات الداخلية للشركات، تصبح هندسة هجمات حقن الأوامر (SQL Injection) المخصصة، واختراق واجهات البرمجة الخاصة، واستغلال الثغرات البرمجية أموراً غاية في السهولة والإحكام مقارنة بالهجمات العشوائية التقليدية.
انهيار نموذج المسؤولية المشتركة في عصر قواعد البيانات المدارة بالكامل
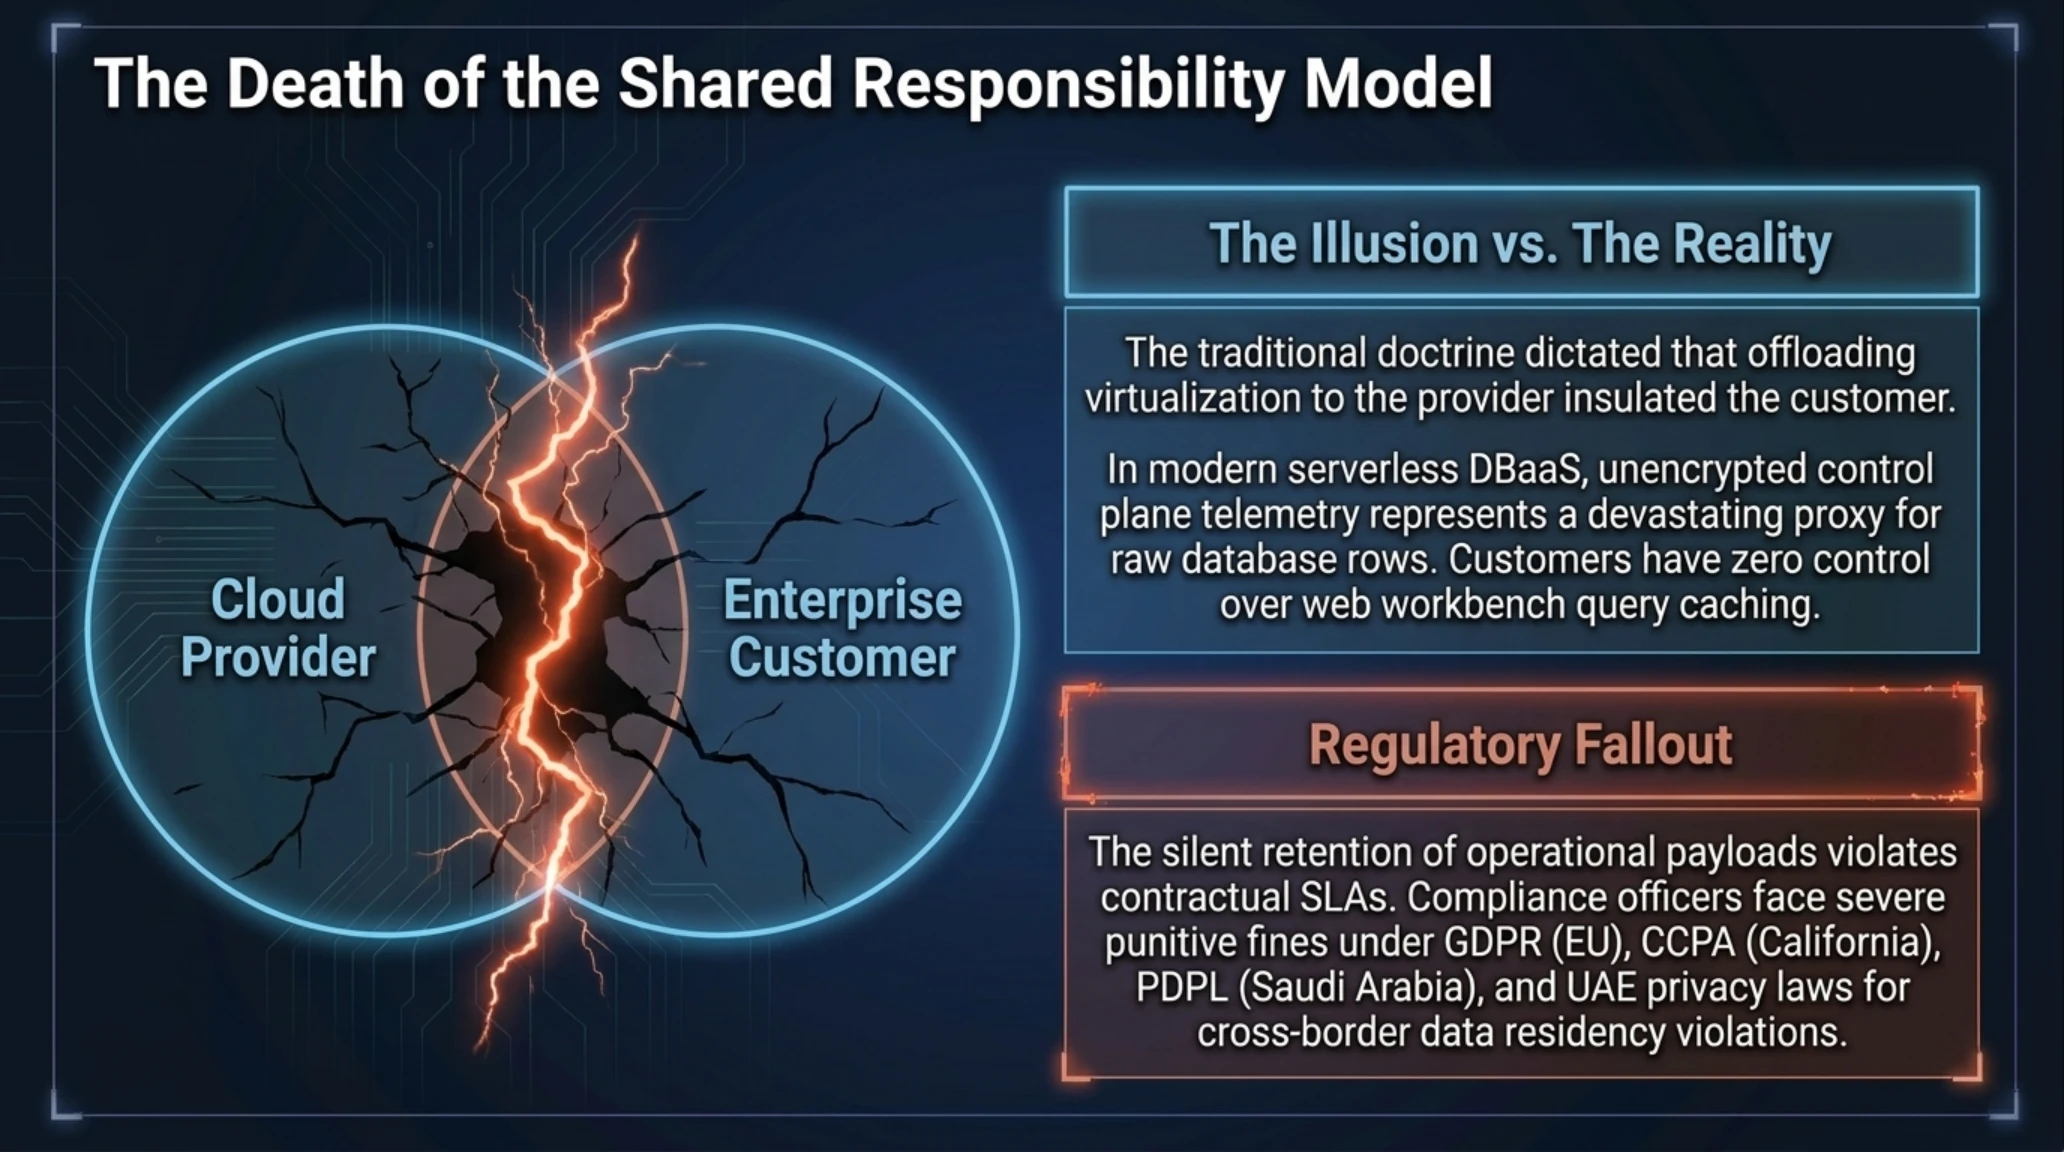
لسنوات طويلة، دأبت كبرى الشركات المزودة للخدمات السحابية على الترويج لمفهوم «نموذج المسؤولية المشتركة» (Shared Responsibility Model) بوصفه الركيزة المعمارية الأساسية لأمن الحوسبة السحابية. ويقضي هذا النموذج الكلاسيكي بأن المزود السحابي يتحمل المسؤولية الكاملة عن أمان البنية التحتية الفيزيائية وعزل الشبكات الافتراضية، في حين يقع على عاتق العميل تشفير بياناته وإدارة صلاحيات مستخدميه وتأمين تطبيقاته. لكن ما كشفته واقعة بينغ كاب هو أن هذا النموذج لم يعد صالحاً للتطبيق في عصر قواعد البيانات المدارة بالكامل (Fully Managed DBaaS)، بل تحول إلى سراب خادع يمنح المؤسسات شعوراً زائفاً بالأمان المطلق.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
تتبعات ومؤشرات الاختراق بالأرقام في البنية السحابية لمنصة TiDB Cloud
في خدمات قواعد البيانات السحابية الحديثة، يفقد العميل أي قدرة على مراقبة سجلات نظام التشغيل المضيف، أو التحقق من آليات حفظ تتبعات الأداء والتصحيح، أو التحكم في سياسات الوصول الخاصة بالأدوات الداخلية التي يطورها المزود. فعندما ينفذ مهندس مؤسسي استعلاماً عبر لوحة تحكم TiDB Cloud، فإنه ينطلق من افتراض بديهي بأن هذا الأمر سيُعالج في الذاكرة المؤقتة ثم يتبخر فور عرض النتيجة. وتُعد الأرشفة الصامتة لهذه الأوامر والبيانات في مستودعات تابعة لشركة بينغ كاب خرقاً صريحاً للشفافية المعمارية وتجاوزاً لاتفاقيات مستوى الخدمة (SLAs) الخاصة بسرية البيانات؛ إذ يدفع العملاء اشتراكات باهظة لضمان أمان معالجاتهم السحابية، لا لتخزين أسرارهم المهنية في أرشيفات تشخيصية مشتركة.
وتحمل هذه الحادثة تداعيات تنظيمية وقانونية بالغة الخطورة على الشركات في منطقة الشرق الأوسط وشمال أفريقيا، ولا سيما في دولة الإمارات العربية المتحدة والمملكة العربية السعودية. فقد فرضت الهيئات التنظيمية الرائدة، مثل البنك المركزي السعودي (SAMA) وسلطة دبي للخدمات المالية (DFSA)، لوائح أمنية متشددة تلزم المؤسسات المالية بحوكمة إقامة البيانات (Data Residency) والرقابة الصارمة على سلاسل إمداد البرمجيات السحابية. والشركات التي اعتقدت أنها امتثلت لتلك المعايير بمجرد استئجار عقد مشفرة في TiDB، تجد نفسها اليوم أمام واقع مرير يتمثل في تسريب بياناتها الوصفية التشغيلية في الفضاء الرقمي، ما يعرضها لعقوبات مالية قاسية وإلغاء تراخيص العمل المؤسسي.
ويؤكد كبار خبراء الأمن السحابي أن الوقت قد حان لإعادة صياغة المفاهيم الأمنية الحاكمة لتصنيف البيانات الحساسة؛ إذ لا يجوز بعد اليوم التعامل مع سجلات الأداء والبيانات الوصفية للأنظمة بوصفها معلومات ثانوية لا قيمة لها. ففي أيدي المهاجمين المحترفين، تتحول تلك التتبعات إلى مخطط هندسي دقيق يمكنهم من إبطال مفعول أعقد الجدران النارية والأنظمة الدفاعية، وتأمين بقاء طويل الأمد داخل البنية الرقمية للمؤسسات دون لفت الأنظار.
مخاطر سلاسل الإمداد الرقمية وتهديدات الابتزاز المزدوج للبنى التحتية المالية والألعاب
تُعد قاعدة بيانات TiDB العمود الفقري التشغيلي للعديد من المنصات الحيوية الحساسة لزمن الاستجابة حول العالم، بفضل قدرتها الاستثنائية على إنجاز مئات الآلاف من المعاملات في الثانية الواحدة؛ بدءاً من منصات تداول الأصول الرقمية وأنظمة التسوية المصرفية الدولية، وصولاً إلى خوادم الألعاب الجماعية الضخمة التي تتطلب مزامنة لحظية بين ملايين اللاعبين. ولذلك، فإن تسريب البيانات الوصفية لمثل هذه المنظومات يدق ناقوس خطر مدوٍ يهدد أمان سلاسل الإمداد الرقمية على الصعيد الدولي.
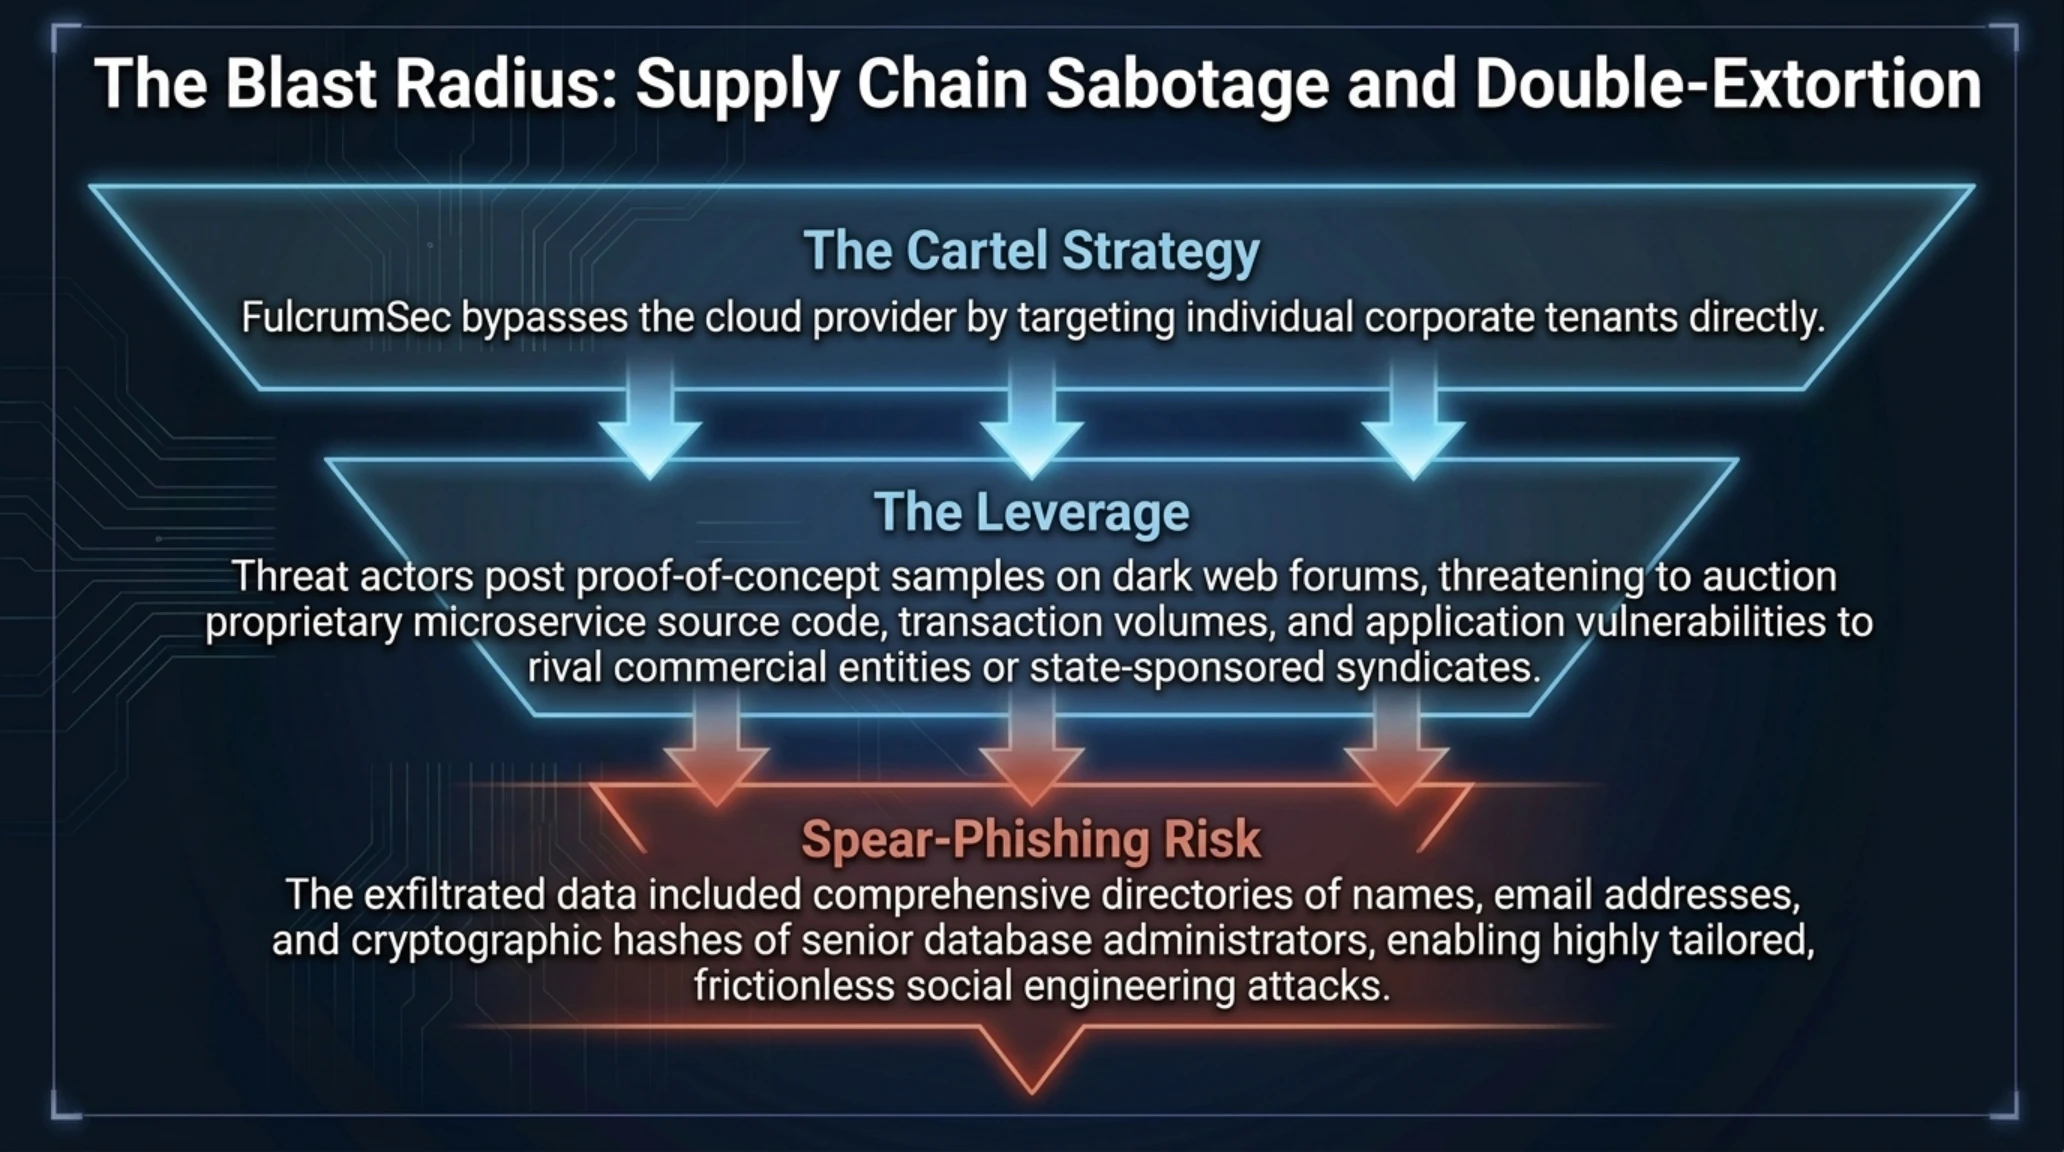
ولم تتوانَ عصابة FulcrumSec عن اتباع تكتيكات الابتزاز المزدوج (Double Extortion)؛ حيث عمدت إلى نشر عينات موثقة من البيانات المسروقة في منتديات مغلقة على الإنترنت المظلم للضغط على شركة بينغ كاب، مهددة بنشر الوثائق السرية الخاصة بالعملاء في حال التمنع عن دفع الفدية المطلوبة. وشملت العينات المسربة أجزاء حساسة من الشيفرات البرمجية، ووثائق نشر داخلية، وقوائم تفصيلية تضم أسماء وبيانات التواصل الخاصة بكبار مهندسي الشركات المالية واستوديوهات الألعاب العالمية، مما جعلهم أهدافاً رئيسية لحملات التصيد الاحتيالي الموجه (Spear Phishing).
الخط الزمني لوقائع أزمة اختراق PingCAP وحملة الابتزاز المزدوج
| الإطار الزمني / تاريخ الحدث | الوقائع التشغيلية والسيبرانية في الشبكة | حالة الرصد واستجابة الفريق الأمني |
|---|---|---|
| 9 سبتمبر 2026 | تسريب مفاتيح حساب خدمة داخلي والتسلل المبدئي إلى حاويات AWS S3 | تسلل سلس دون إطلاق إنذارات بفضل استخدام تصاريح مشروعة. |
| 15 إلى 28 سبتمبر | حركة جانبية وتفريغ سجلات SQL والبيانات الوصفية ومستودعات البرمجة | تمويه حركة البيانات المسربة ضمن أنشطة المزامنة والنسخ الاحتياطي. |
| 2 أكتوبر 2026 | إرسال عصابة FulcrumSec أول إنذار ابتزاز بطلب فدية لـ 10 تيرابايت | بينغ كاب تستدعي فريق التحقيق الجنائي الدولي لشركة Mandiant للمواجهة. |
| 7 أكتوبر 2026 | عزل الاختراق بالكامل وإلغاء جميع رموز وحسابات الخدمة المشبوهة | إنهاء وجود القراصنة الذي دام 28 يوماً والبدء في إخطار المؤسسات المتضررة. |
| 21 أكتوبر 2026 | نشر تحقيق Dark Reading الموسع وتصاعد القلق حول الثقة بالسحابة | إطلاق مراجعات أمنية شاملة من قبل آلاف الشركات الكبرى حول العالم. |
وتعتمد استراتيجية الابتزاز المزدوج على ممارسة الضغط المتزامن على مزود الخدمة وعملائه على حد سواء. فعندما يرفض المزود السحابي الانصياع للابتزاز المالي، يبادر المهاجمون بالتواصل المباشر مع الشركات الواردة أسماؤها في السجلات المسربة، مهددين ببيع هياكل استعلاماتها ومخططات قواعد بياناتها وثغراتها الأمنية إلى المنافسين التجاريين أو جماعات الجريمة المنظمة، الأمر الذي يفرض على الشركات اتخاذ تدابير عزل وتحصين فورية لا تحتمل التأجيل.
الدليل التشغيلي للعزل والتحصين؛ قائمة التحقق الصارمة للشركات لمواجهة تسريبات السحابة
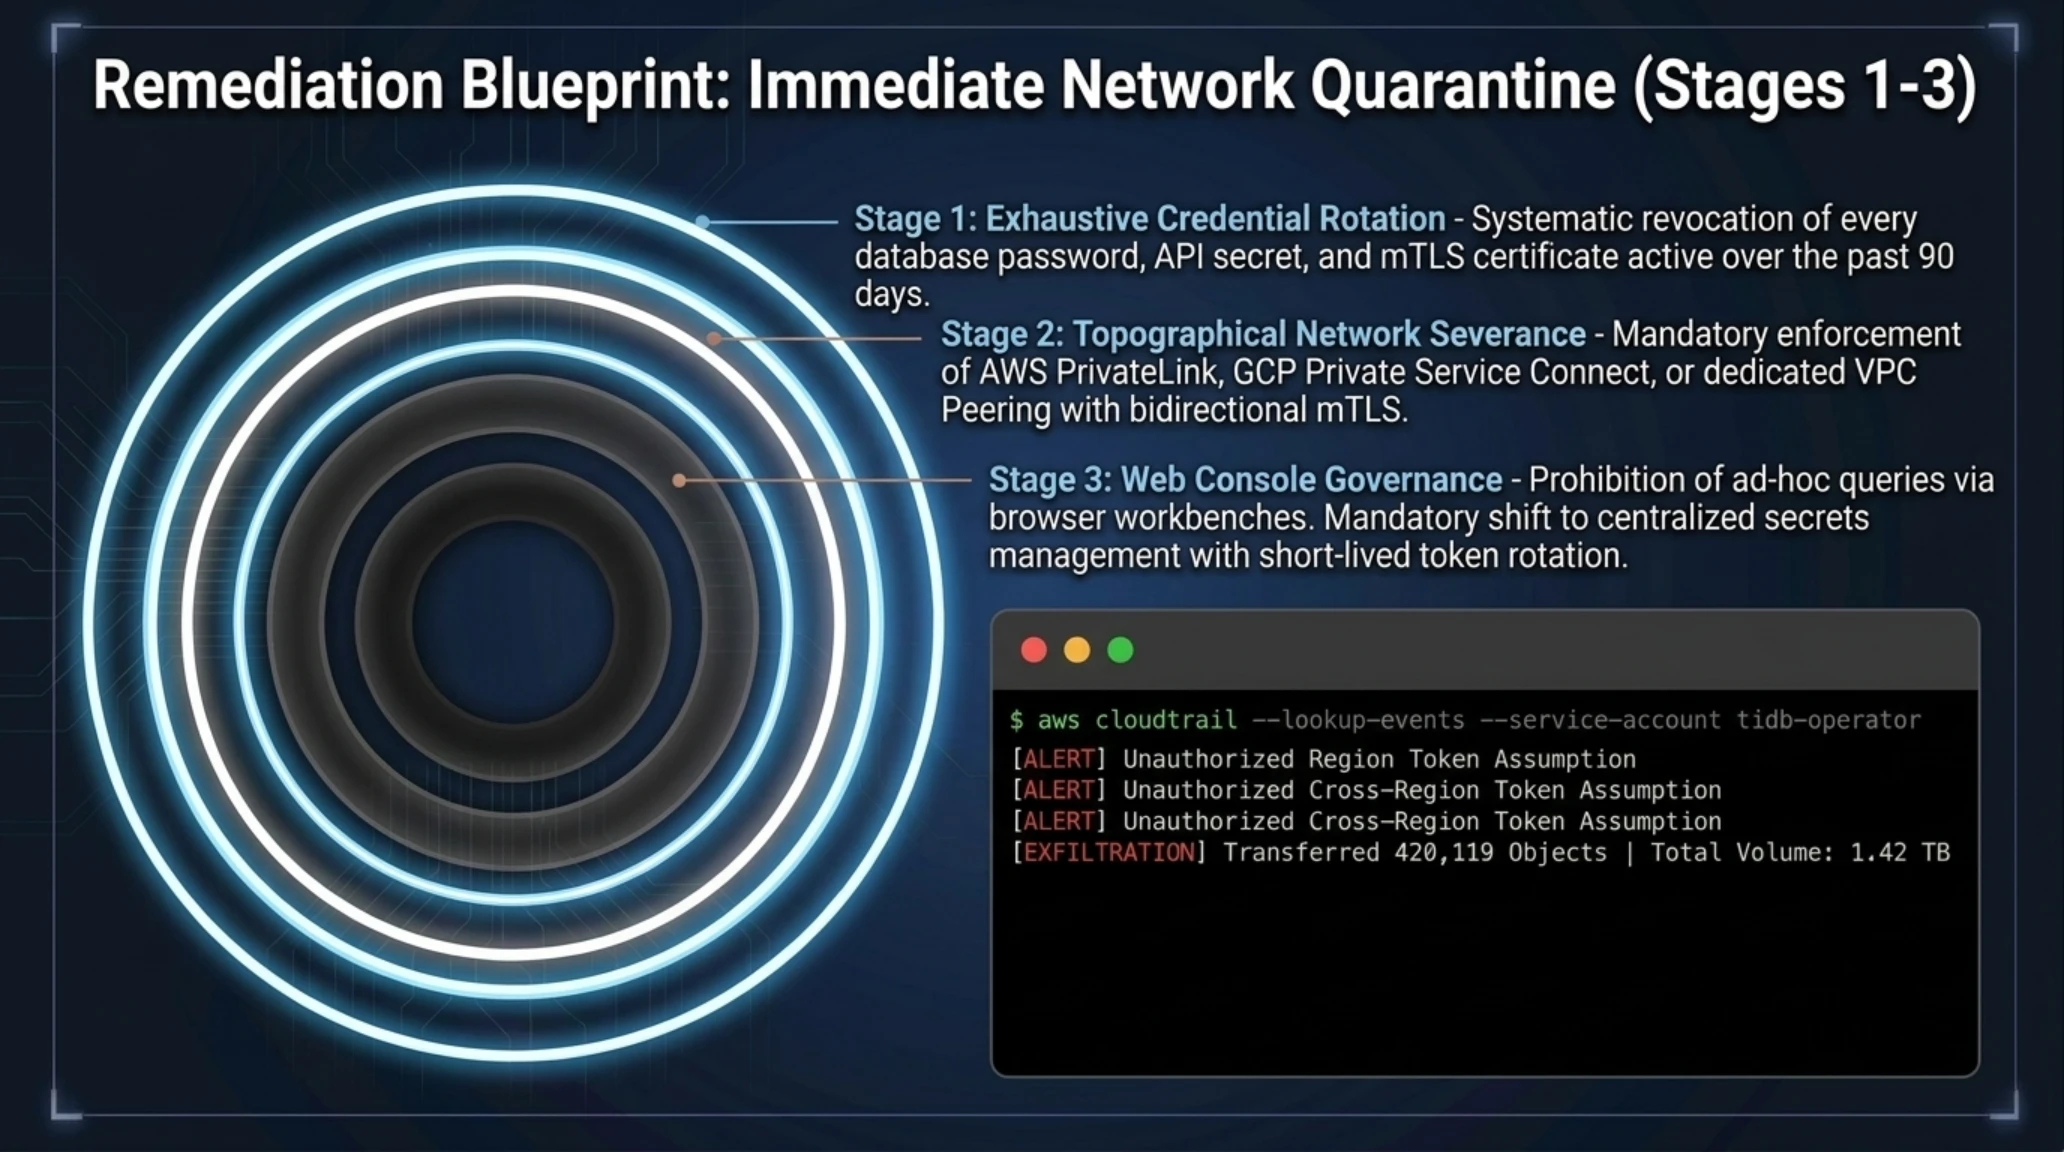
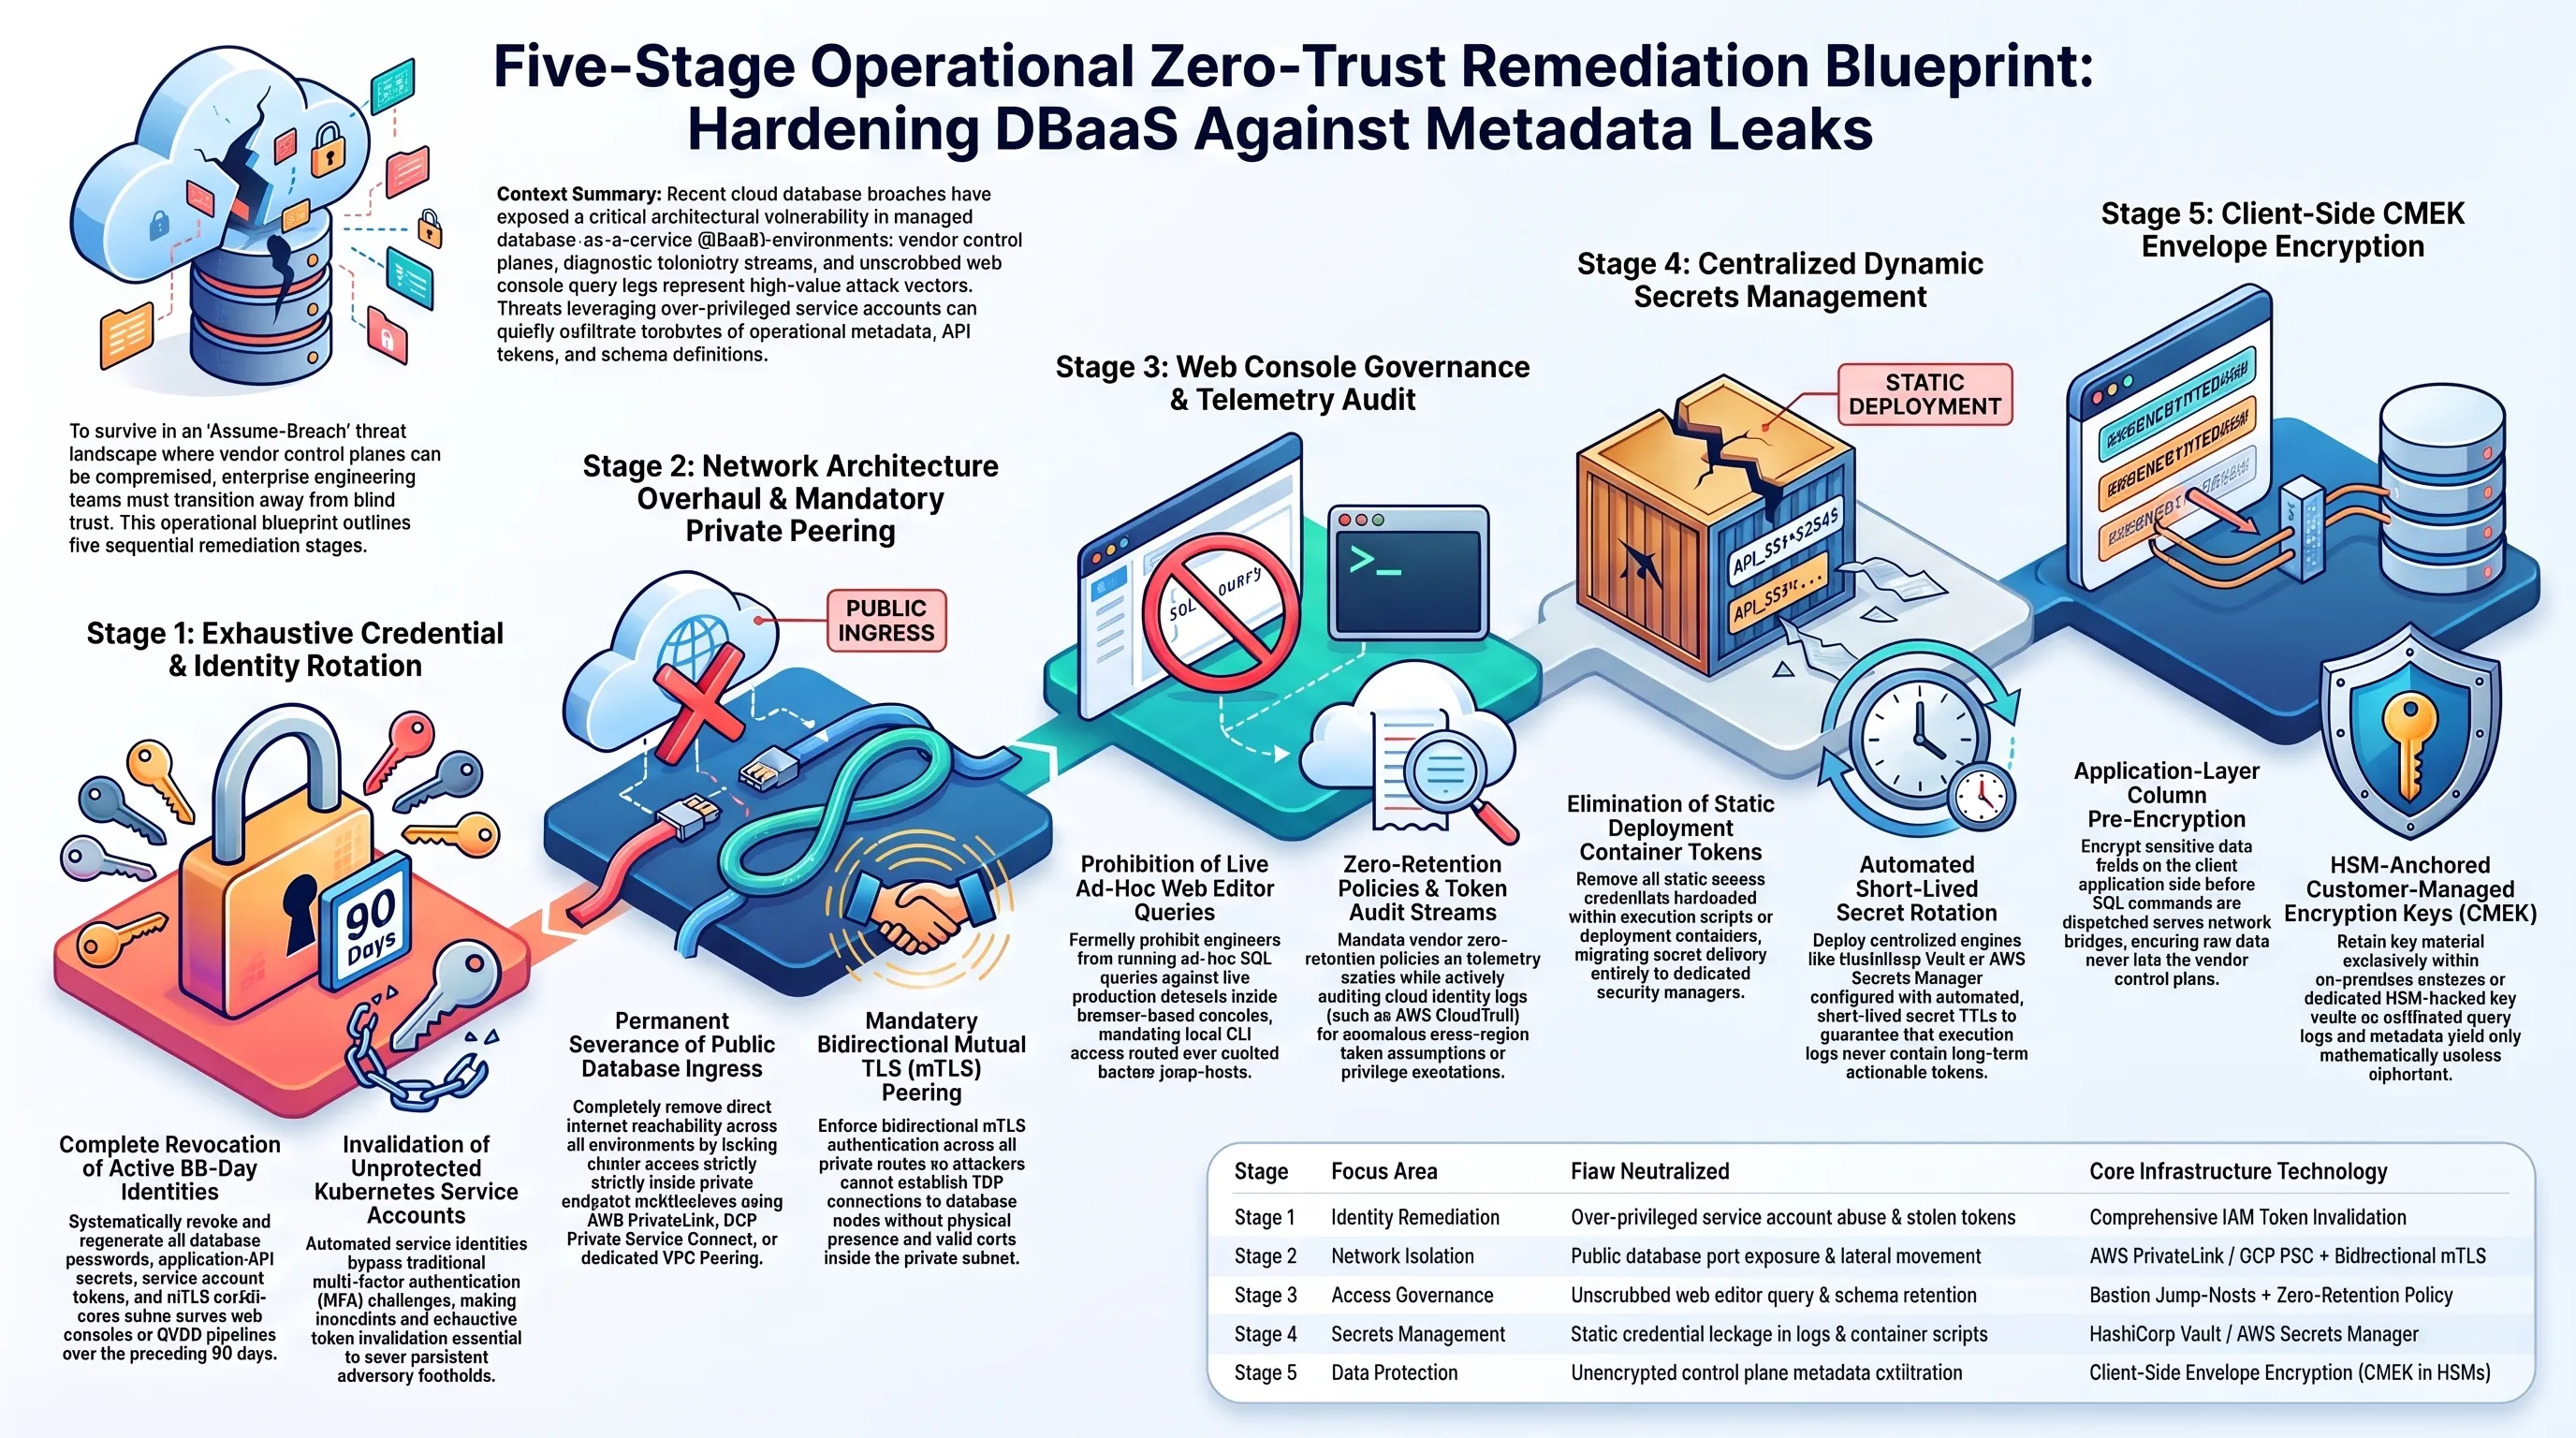
في أعقاب الكشف عن تفاصيل هذا الاختراق، يتعين على كافة المؤسسات والشركات المعتمدة على TiDB Cloud أو أي منصات سحابية مماثلة تفعيل بروتوكول استجابة متعدد المراحل بصورة فورية. وتتمثل الخطوة الأولى والحاسمة في التدوير الإلزامي الشامل لكافة بيانات الاعتماد (Immediate Credential Rotation)؛ حيث يجب إلغاء وتجديد جميع كلمات مرور قواعد البيانات، ومفاتيح واجهات البرمجة (APIs)، ورموز وصول الخدمات، وشهادات الأمان الرقمية SSL/TLS التي استخدمت في لوحات التحكم أو ملفات الإعداد خلال الأشهر الثلاثة الماضية دون أدنى استثناء.
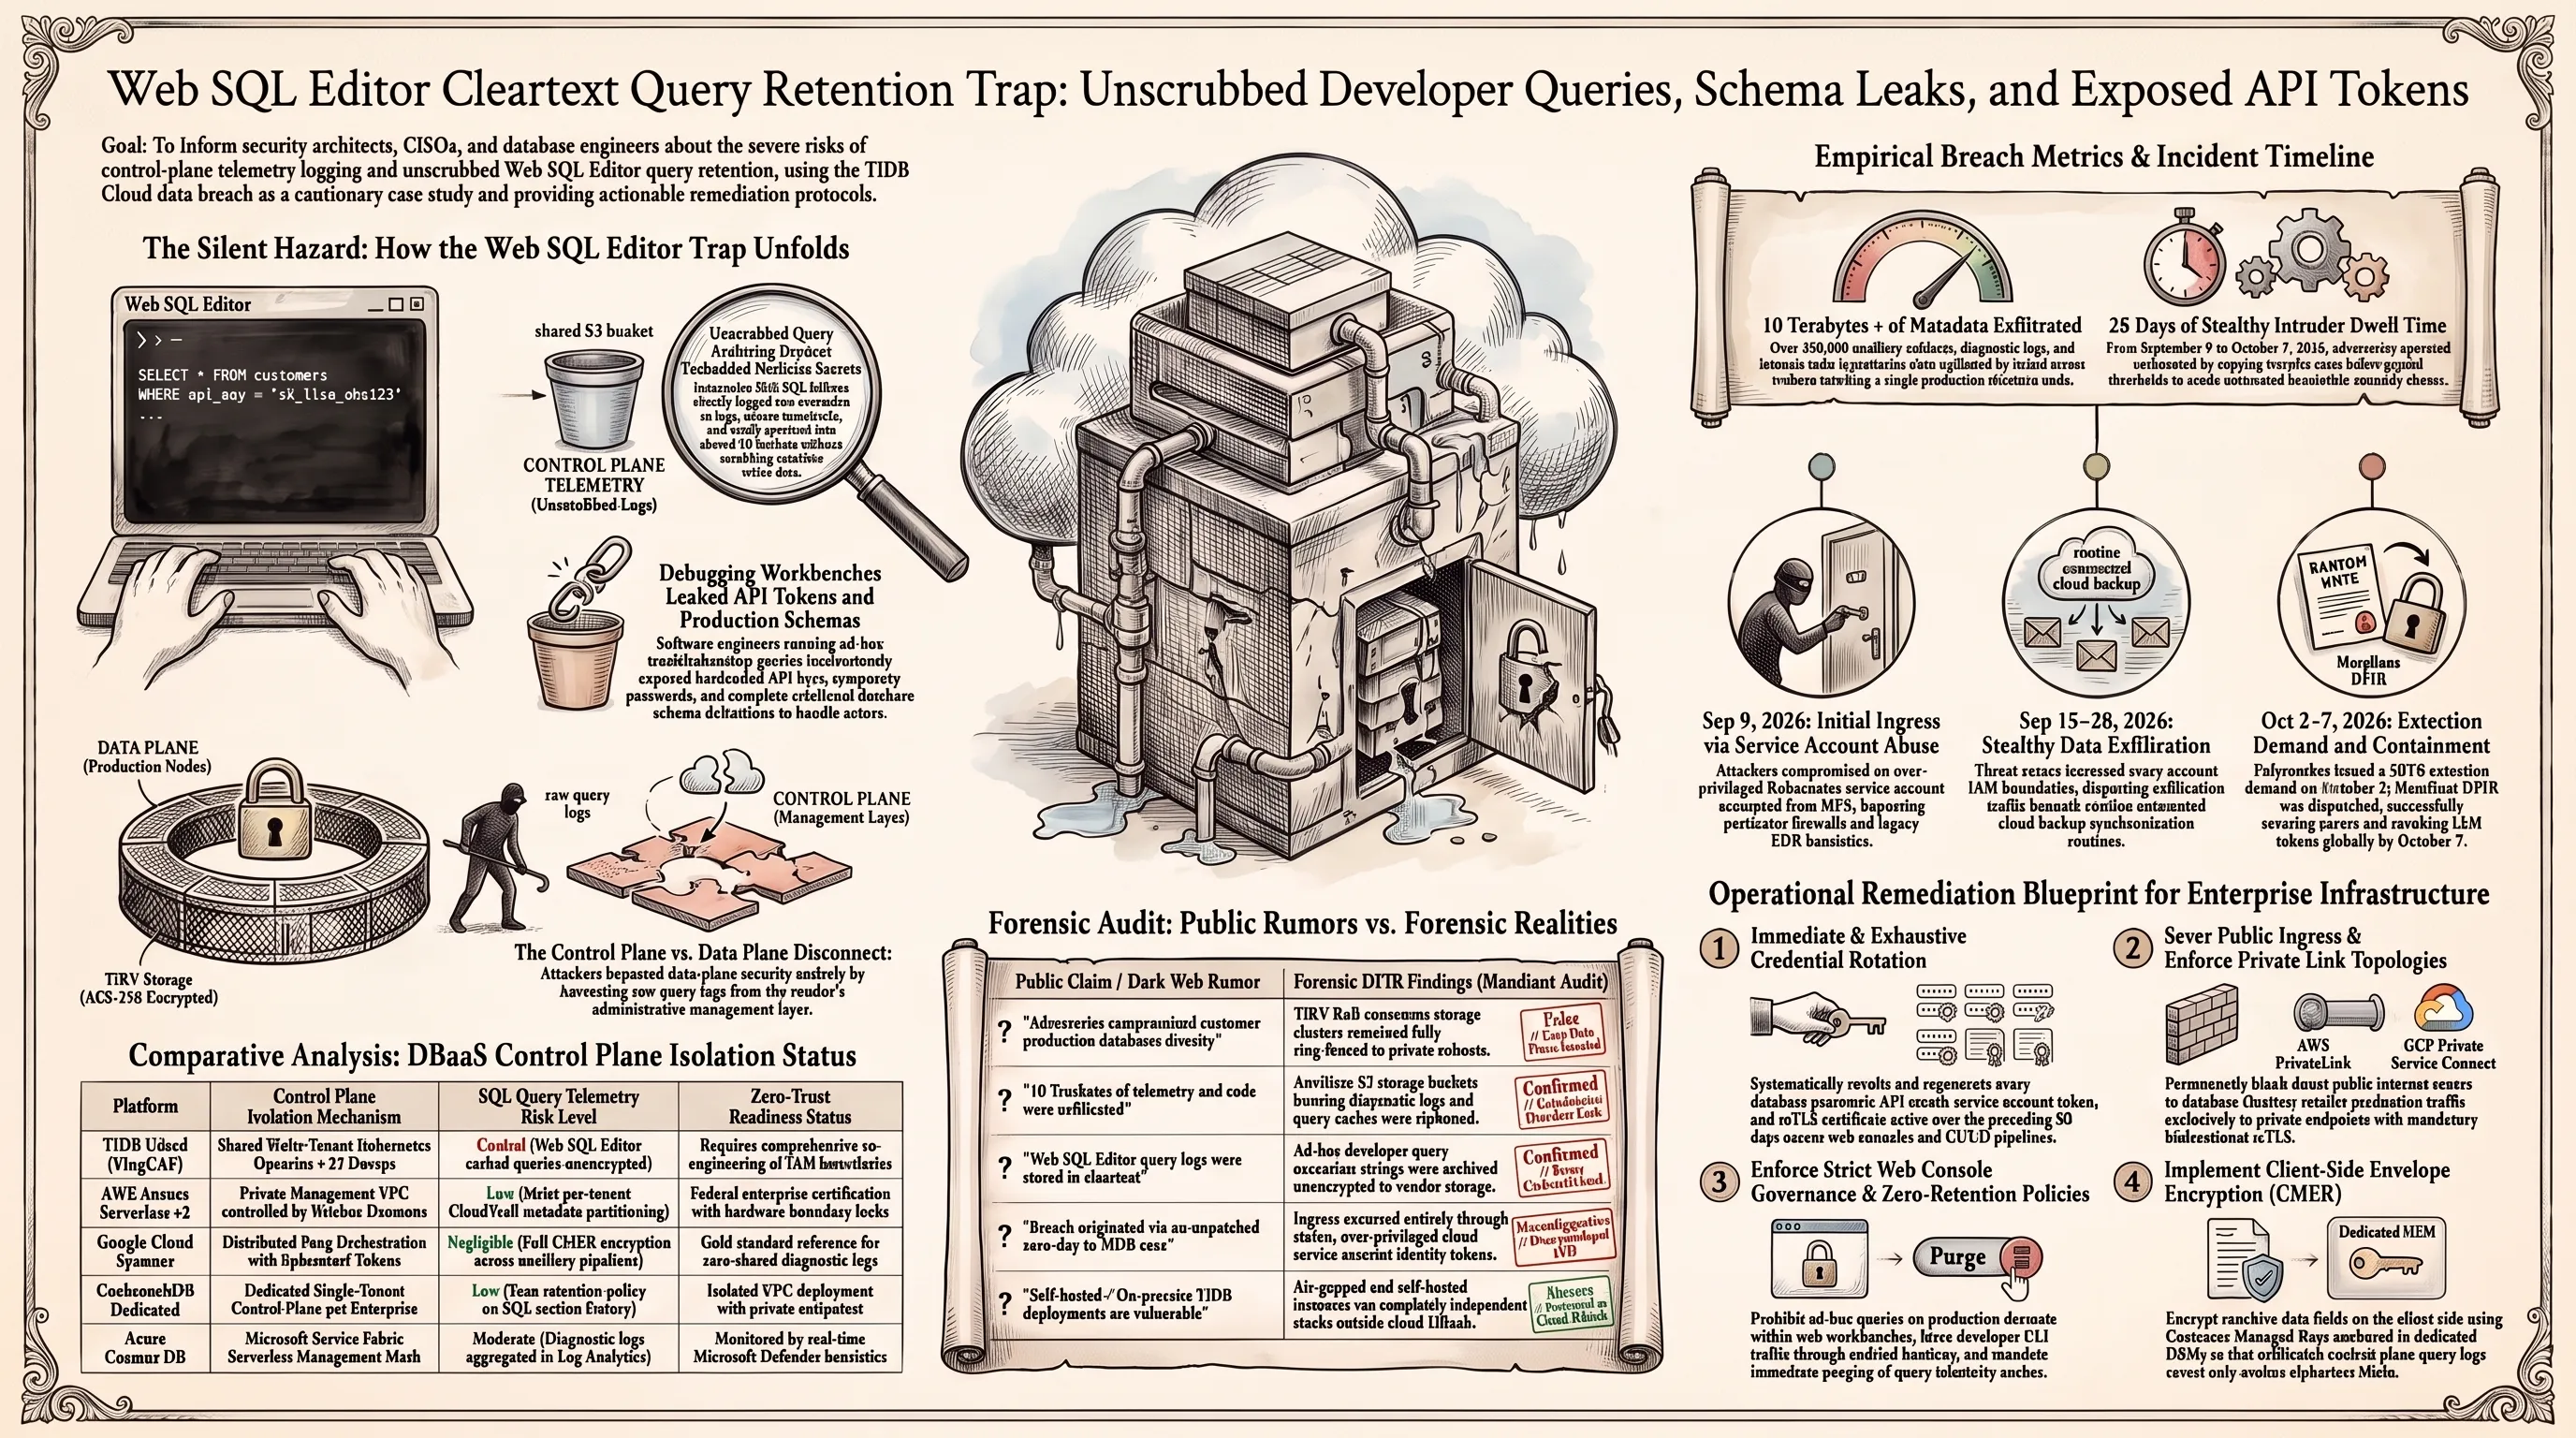
وتتمثل الخطوة الثانية في إعادة هندسة توبولوجيا الاتصال الشبكي بشكل جذري. ويجب حظر الوصول المباشر إلى منافذ خوادم قواعد البيانات عبر شبكة الإنترنت العامة تحت أي ظرف من الظروف. ويتعين حصر الاتصالات التشغيلية في نقاط النهاية المعزولة (PrivateLink / VPC Peering) مع تفعيل المصادقة المتبادلة mTLS عبر الشهادات الرقمية. ويضمن هذا الإجراء الوقائي الصارم حرمان المهاجمين من الاتصال بعقد البيانات، حتى لو تمكنوا من الحصول على النصوص الكاملة للاستعلامات ومخططات الجداول الداخلية.
أما الخطوة الثالثة، فتقتضي فرض قيود صارمة على استخدام أدوات ومحررات الاستعلامات التفاعلية المدمجة في لوحات تحكم الويب السحابية. ويجب على إدارات الهندسة حظر تنفيذ أي استعلامات تتضمن بيانات حية أو كلمات مرور عبر المتصفح، وإلزام الفرق البرمجية بتعطيل ميزة حفظ تاريخ الأوامر السابقة. وعلاوة على ذلك، ينبغي تدقيق سجلات الوصول السحابي بانتظام لرصد أي اتصالات غير معتادة من عناوين IP مجهولة أو تعديلات غير مبررة في مستويات أذونات حسابات الخدمة.
ويتعين على مسؤولي الأنظمة إزالة المتغيرات البيئية المحتوية على مفاتيح الوصول الثابتة من حاويات النشر والتطوير، والاستعاضة عنها بمنظومات متخصصة لإدارة الأسرار مثل HashiCorp Vault أو AWS Secrets Manager مع تفعيل التدوير الآلي المنتظم لتجريد الملفات وسجلات الأداء من أي بيانات اعتماد قد تسرب مستقبلاً.
سجل الرصد الجنائي السحابي لعملية اختراق TiDB وسوء استغلال حساب الخدمة
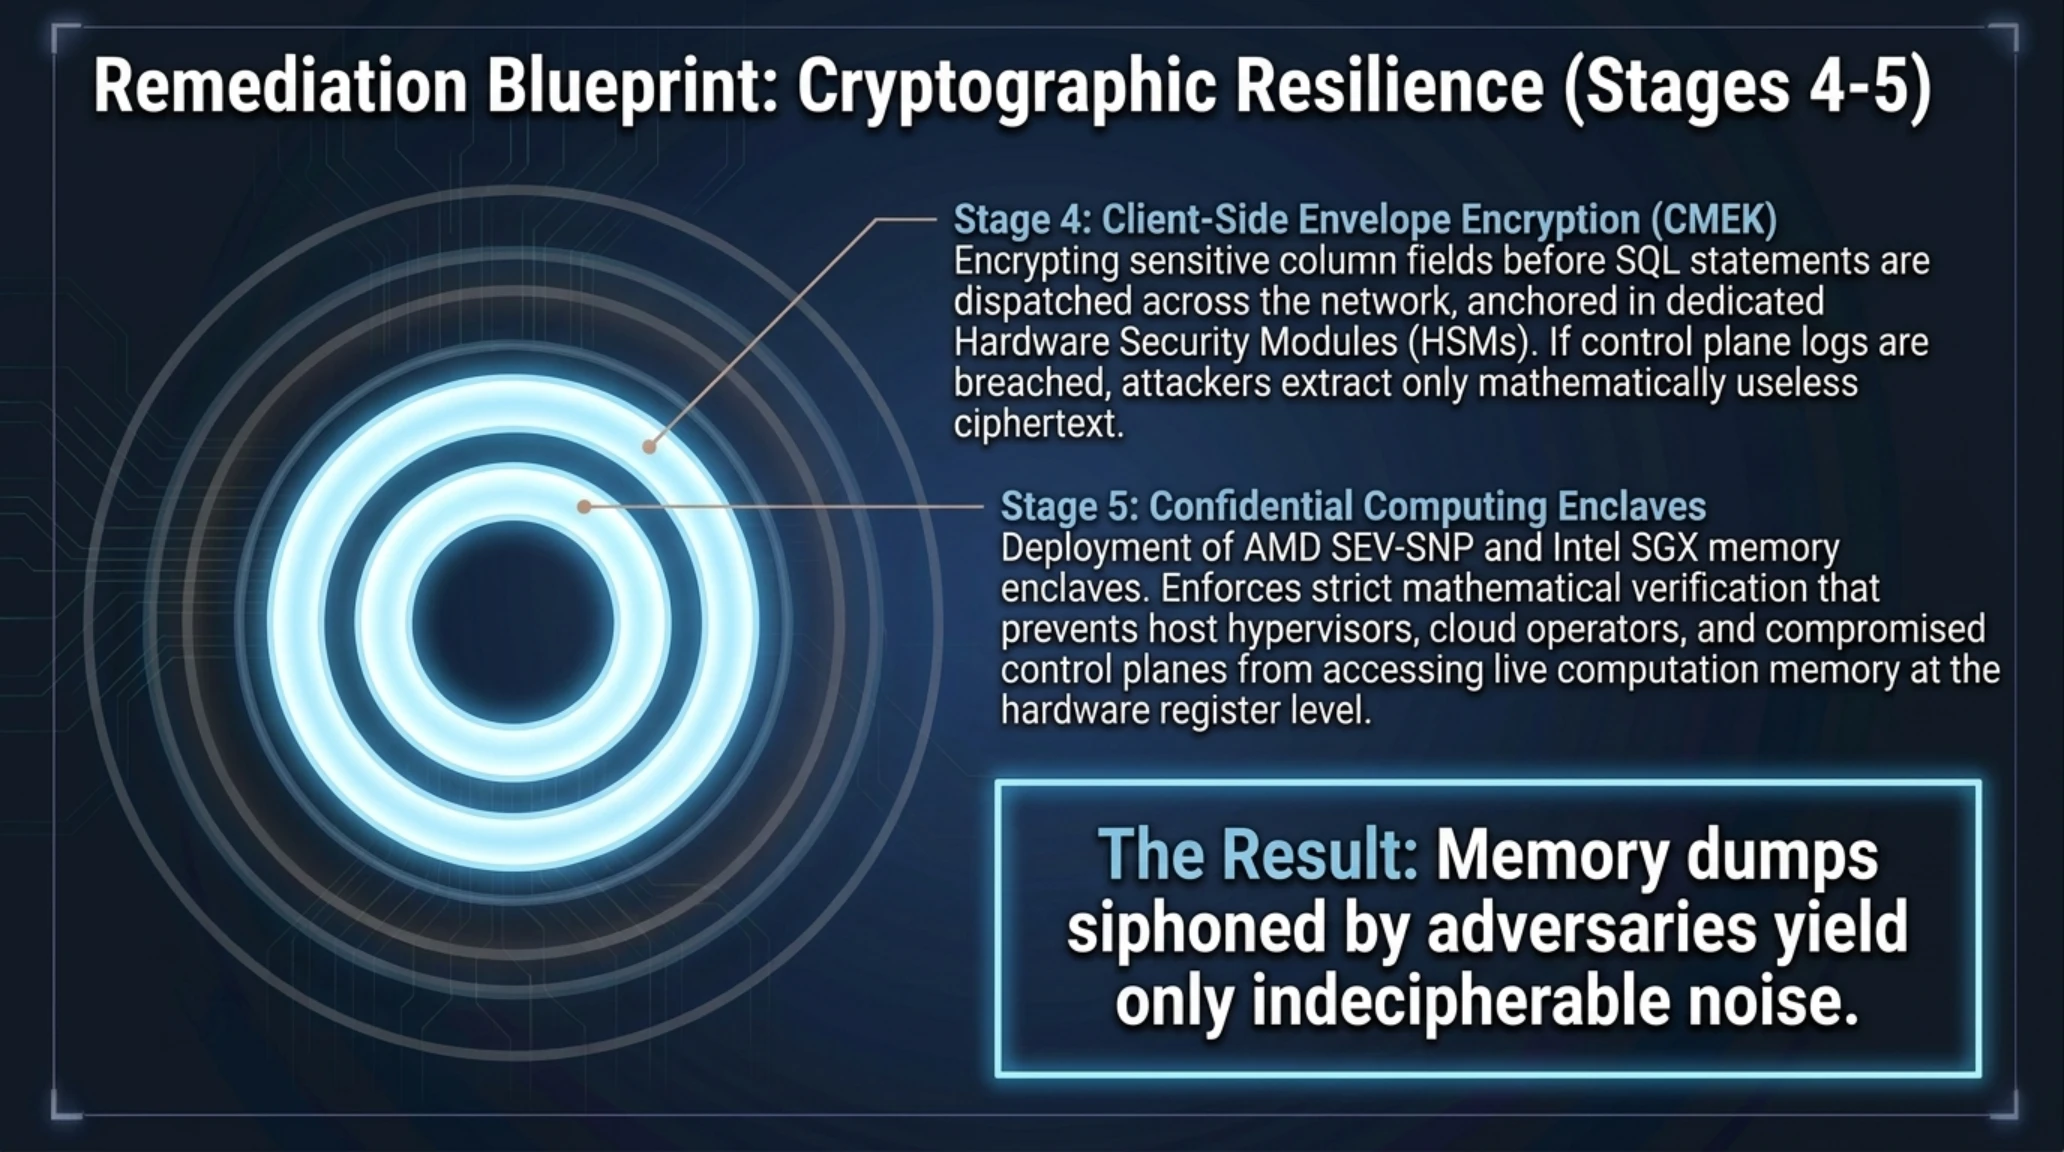
وتتمثل الخطوة الرابعة في تبني معمارية التشفير من جانب العميل (Client-Side Encryption) باستخدام مفاتيح مدارة ذاتياً من قبل المؤسسة (CMEK). فإذا قامت الشركة بتشفير حقول البيانات الحساسة داخل بيئتها الخاصة وقبل إرسالها إلى قاعدة البيانات السحابية، فلن يتمكن المهاجمون من قراءة المحتوى الحقيقي حتى في حال استيلائهم على كامل نصوص الاستعلامات والمخططات الهندسية. ويضمن أسلوب تشفير المغلفات (Envelope Encryption) حرمان مزودي السحابة وفرق دعمهم من الوصول إلى المفاتيح الأصلية، مما يبقي البيانات المسربة مجرد نصوص ثنائية مشفرة ومستحيلة الفك.
الخلاصة الاستراتيجية لتحرير تكين؛ إعادة صياغة الثقة في البنى التحتية السحابية لعام 2026
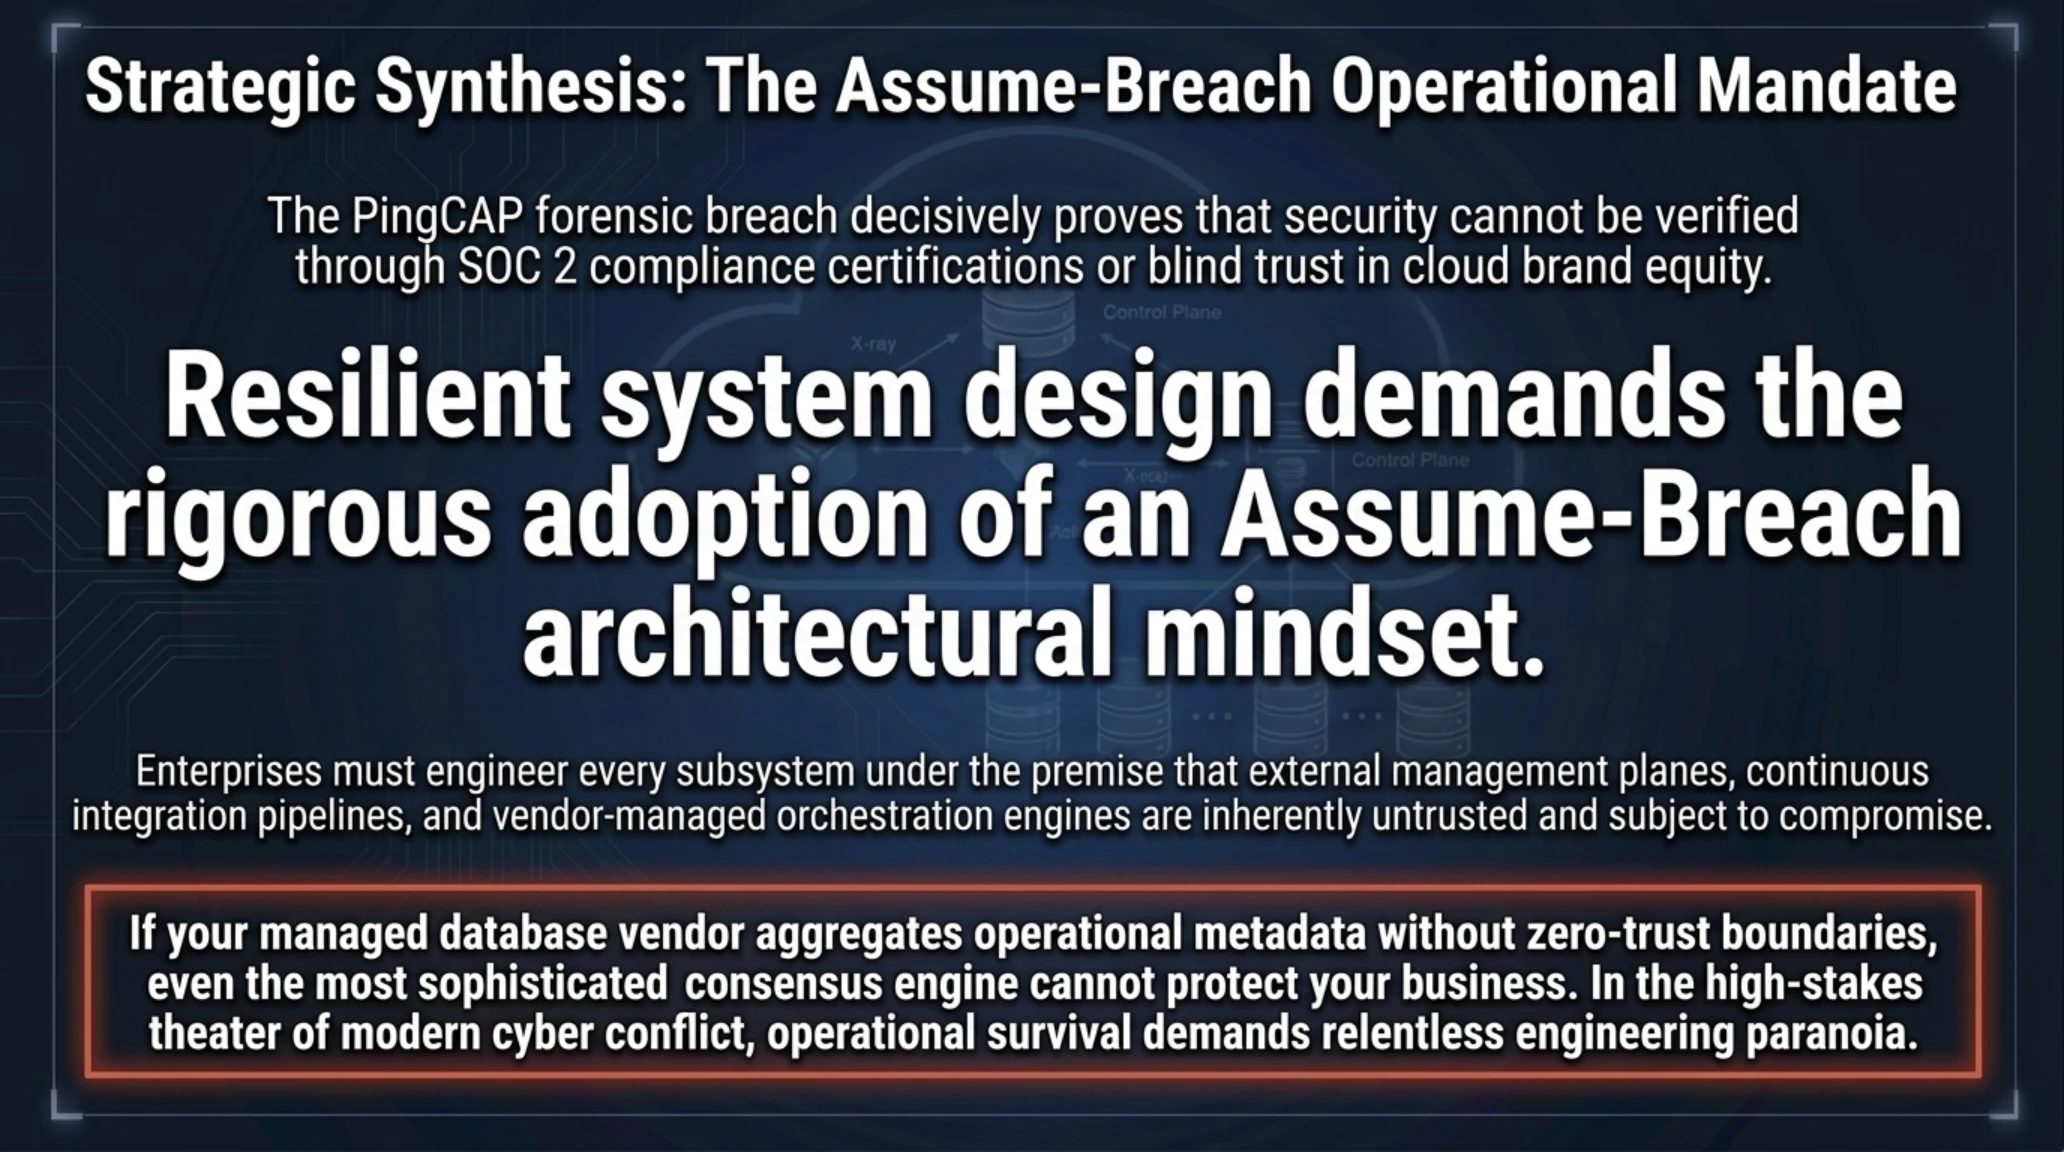
تمثل قضية اختراق شركة بينغ كاب وتسريب بياناتها الوصفية البالغة 10 تيرابايت نقطة تحول مفصلية في تاريخ أمن المعلومات والبنى التحتية السحابية. فقد برهنت هذه الحادثة على أن أمان المنظومات الرقمية لم يعد يقاس بالشعارات التسويقية الرنانة أو شهادات الامتثال التقليدية، بل يستوجب إعادة صياغة كاملة للمعمارية الهندسية ارتكازاً على مبدأ «افتراض الاختراق المسبق» (Assume Breach Mindset)؛ وهو المبدأ الذي يفترض أن السحابة معرضة للاختراق دائماً، ويصمم الأنظمة بطريقة تضمن حصر الأضرار في أدنى مستوياتها الممكنة.
وفي عالم الحوسبة السحابية المستقبلي، لن ترتضي المؤسسات الذكية ترك مصير بياناتها وحماية أسرارها تحت رحمة مزودين خارجيين دون فرض رقابة مستقلة وتدقيق صارم على كافة مسارات التتبع وحفظ السجلات. ويجب أن تتطور الثقة بالسحابة من حالة الانقياد الأعمى إلى علاقة قائمة على التحقق الرياضي الصارم، واعتماد تقنيات الحوسبة السرية المعزولة بالأجهزة (Confidential Computing مدعومة بتقنيات AMD SEV-SNP وIntel SGX)، وفصل طبقة التحكم بصورة قاطعة عن بيانات العملاء، بحيث تظل بيانات الذاكرة الحية مشفرة برمجياً ومحصنة حتى في حال سقوط مشغل كوبرنيتس بالكامل في قبضة القراصنة.
وتكتسب هذه التوصيات أهمية مضاعفة للمؤسسات العاملة في أسواق الشرق الأوسط، لا سيما في المراكز المالية والتقنية في دبي والرياض وأبوظبي، حيث تتجه السياسات الحكومية نحو تعزيز السيادة الرقمية وبناء البنى التحتية السحابية الوطنية المستقلة. إن الاعتماد غير المدروس على مزودين دوليين دون اشتراط إبقاء البيانات الوصفية وتتبعات الأداء داخل الحدود الوطنية يمثل ثغرة سيادية كبرى. وتفرض التحولات الراهنة على صناع القرار إلزام الشركات السحابية بتقديم براهين رياضية قاطعة على عزل طبقات التحكم وتطبيق مبادئ المعرفة الصفرية (Zero-Knowledge Architecture) لضمان حماية منظومات الدفاع والتجارة والخدمات المصرفية من أي استغلال خارجي.
إن ما جرى مع TiDB هو جرس إنذار حاسم يوجه لكافة القادة التقنيين للتخلص من أوهام الأمان المضمون سحابياً، وتحصين مؤسساتهم بالدفاعات متعددة الطبقات والعزل الصارم للبيانات الوصفية لمواجهة الصدمات السيبرانية القادمة؛ ففي عصر التهديدات الرقمية من الجيل السادس، يرتبط بقاء الأعمال بمدى اليقظة الهندسية والحذر المستمر والشجاعة في مساءلة المزودين السحابيين عن أدق تفاصيل مساراتهم البرمجية والتشغيلية.
- معمارية فائقة السرعة بمعايير HTAP لمعالجة المعاملات والتحليلات الضخمة في منصة موحدة.
- توسع أفقي مرن وغير محدود دون الحاجة إلى تقسيم وتجزئة الجداول يدوياً.
- توافق معماري كامل مع منظومة بروتوكول MySQL لتسهيل ترحيل الأنظمة والتطبيقات.
- استجابة هندسية مسؤولة وسريعة في إبطال الرموز المسربة ونشر تقرير التحقيق الجنائي.
- قصور خطير في إدارة وحوكمة البيانات الوصفية وتخزين سجلات الاستعلامات في طبقة التحكم.
- انتهاك صريح لخصوصية بيانات العملاء عبر حفظ استعلامات محرر الويب التفاعلي دون علمهم.
- اعتماد مفرط على حسابات خدمة ذات صلاحيات واسعة وتجاهل قواعد التحقق الصارم Zero-Trust.
الحكم النهائي لهيئة التحرير وفهرس المصادر والمراجع الجنائية المعتمدة
نهاية عصر الثقة العمياء في مزودي قواعد البيانات السحابية
أثبت اختراق PingCAP أنه حتى مع صمود مجموعات التخزين، فإن البيانات الوصفية وسجلات الاستعلامات المتناثرة في طبقة التحكم يمكن أن تتحول إلى ثغرة قاتلة لسلاسل إمداد الشركات.
- مجلة دارك ريدينغ المتخصصة (Dark Reading): تقرير استقصائي حول تسريب بيانات TiDB وتشريح فرضيات الأمن السحابي
- البيان الرسمي لشركة بينغ كاب (PingCAP Incident Center): التقرير الفني الجنائي والتدابير التصحيحية المتعلقة بالحادث الأمني لأكتوبر 2026
- مرصد تهديدات الإنترنت المظلم (FulcrumSec Threat Advisory): تحليل منهجيات الابتزاز السيبراني وأنماط تسريب البيانات من بيئات التخزين السحابي
الأسئلة الشائعة حول اختراق TiDB وأمن قواعد البيانات السحابية
هل تم اختراق قواعد البيانات الرئيسية وجداول العملاء الفعلية في TiDB Cloud؟
كلا؛ وفقاً لتقارير التحقيق الجنائي الصادرة عن شركة Mandiant، لم تتعرض محركات التخزين TiKV المسؤولة عن حفظ سجلات وبيانات العملاء لاختراق مباشر، ولكن طبقة التحكم، والشيفرات المصدرية، وتاريخ استعلامات محرر الويب والبيانات الوصفية تم تسريبها.
لماذا يمثل تسريب نصوص استعلامات SQL خطراً جسيماً على الشركات؟
تحتوي استعلامات SQL عادة على أسماء الجداول الدقيقة، والعلاقات الهيكلية، ومفاتيح اختبار برمجية، وعناوين اتصال داخلية، مما يمكن القراصنة من امتلاك مخطط معماري شامل لتنفيذ هجمات موجهة بدقة فائقة.
كيف تمكنت عصابة FulcrumSec من التسلل إلى الأنظمة الداخلية لشركة بينغ كاب؟
نجح المهاجمون في الحصول على بيانات اعتماد حساب خدمة داخلي يتمتع بصلاحيات وصول واسعة وغير مقيدة، مما أتاح لهم التسلل إلى حاويات التخزين AWS S3 دون إثارة أجهزة الإنذار والمراقبة الأمنية.
ما الخلل الذي أصاب نموذج المسؤولية المشتركة في هذه الحادثة السحابية؟
منح هذا النموذج الشركات انطباعاً بأن البنية التحتية آمنة كلياً، بينما كان المزود السحابي يقوم بتخزين ومشاركة البيانات التشخيصية وتتبعات الاستعلامات دون عزل صارم ودون علم أو موافقة مسبقة من العملاء.
ما هي التدابير العاجلة التي يجب على المؤسسات اتخاذها فوراً لتحصين قواعد بياناتها؟
التدوير الفوري والشامل لجميع كلمات المرور ومفاتيح التشفير، وحصر الاتصال بقواعد البيانات عبر الشبكات الخاصة المعزولة VPC، وتعطيل استخدام محررات الويب، وتطبيق التشفير من جانب العميل Client-Side Encryption بمفاتيح مخصصة.
هل تتأثر النسخ المدارة محلياً (Self-Hosted) والمنشورة داخل مقرات الشركات بهذا الاختراق؟
كلا؛ فالنسخ مفتوحة المصدر من TiDB المنشورة على خوادم محلية خاصة بالشركات (On-Premise) ولا تتصل بالبنية التحتية السحابية لشركة بينغ كاب، لم تتأثر إطلاقاً بهذا التسريب وتعتبر محصنة تماماً.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين للتحليل | تشريح اختراق TiDB Cloud وسرقة 10 تيرابايت بيانات