تيكين أناليسيس | تيكين مورنينغ الخميس 22 أكتوبر 2026: الاندماج التاريخي بين سبيس إكس وتسلا، هجمات الذكاء الاصطناعي وكفاءة سولانا
دراسة الاندماج التاريخي بين تسلا وسبيس إكس: توحيد 30 ألف بيتكوين وصعود كيان صناعي بقيمة 3.2 تريليون دولار
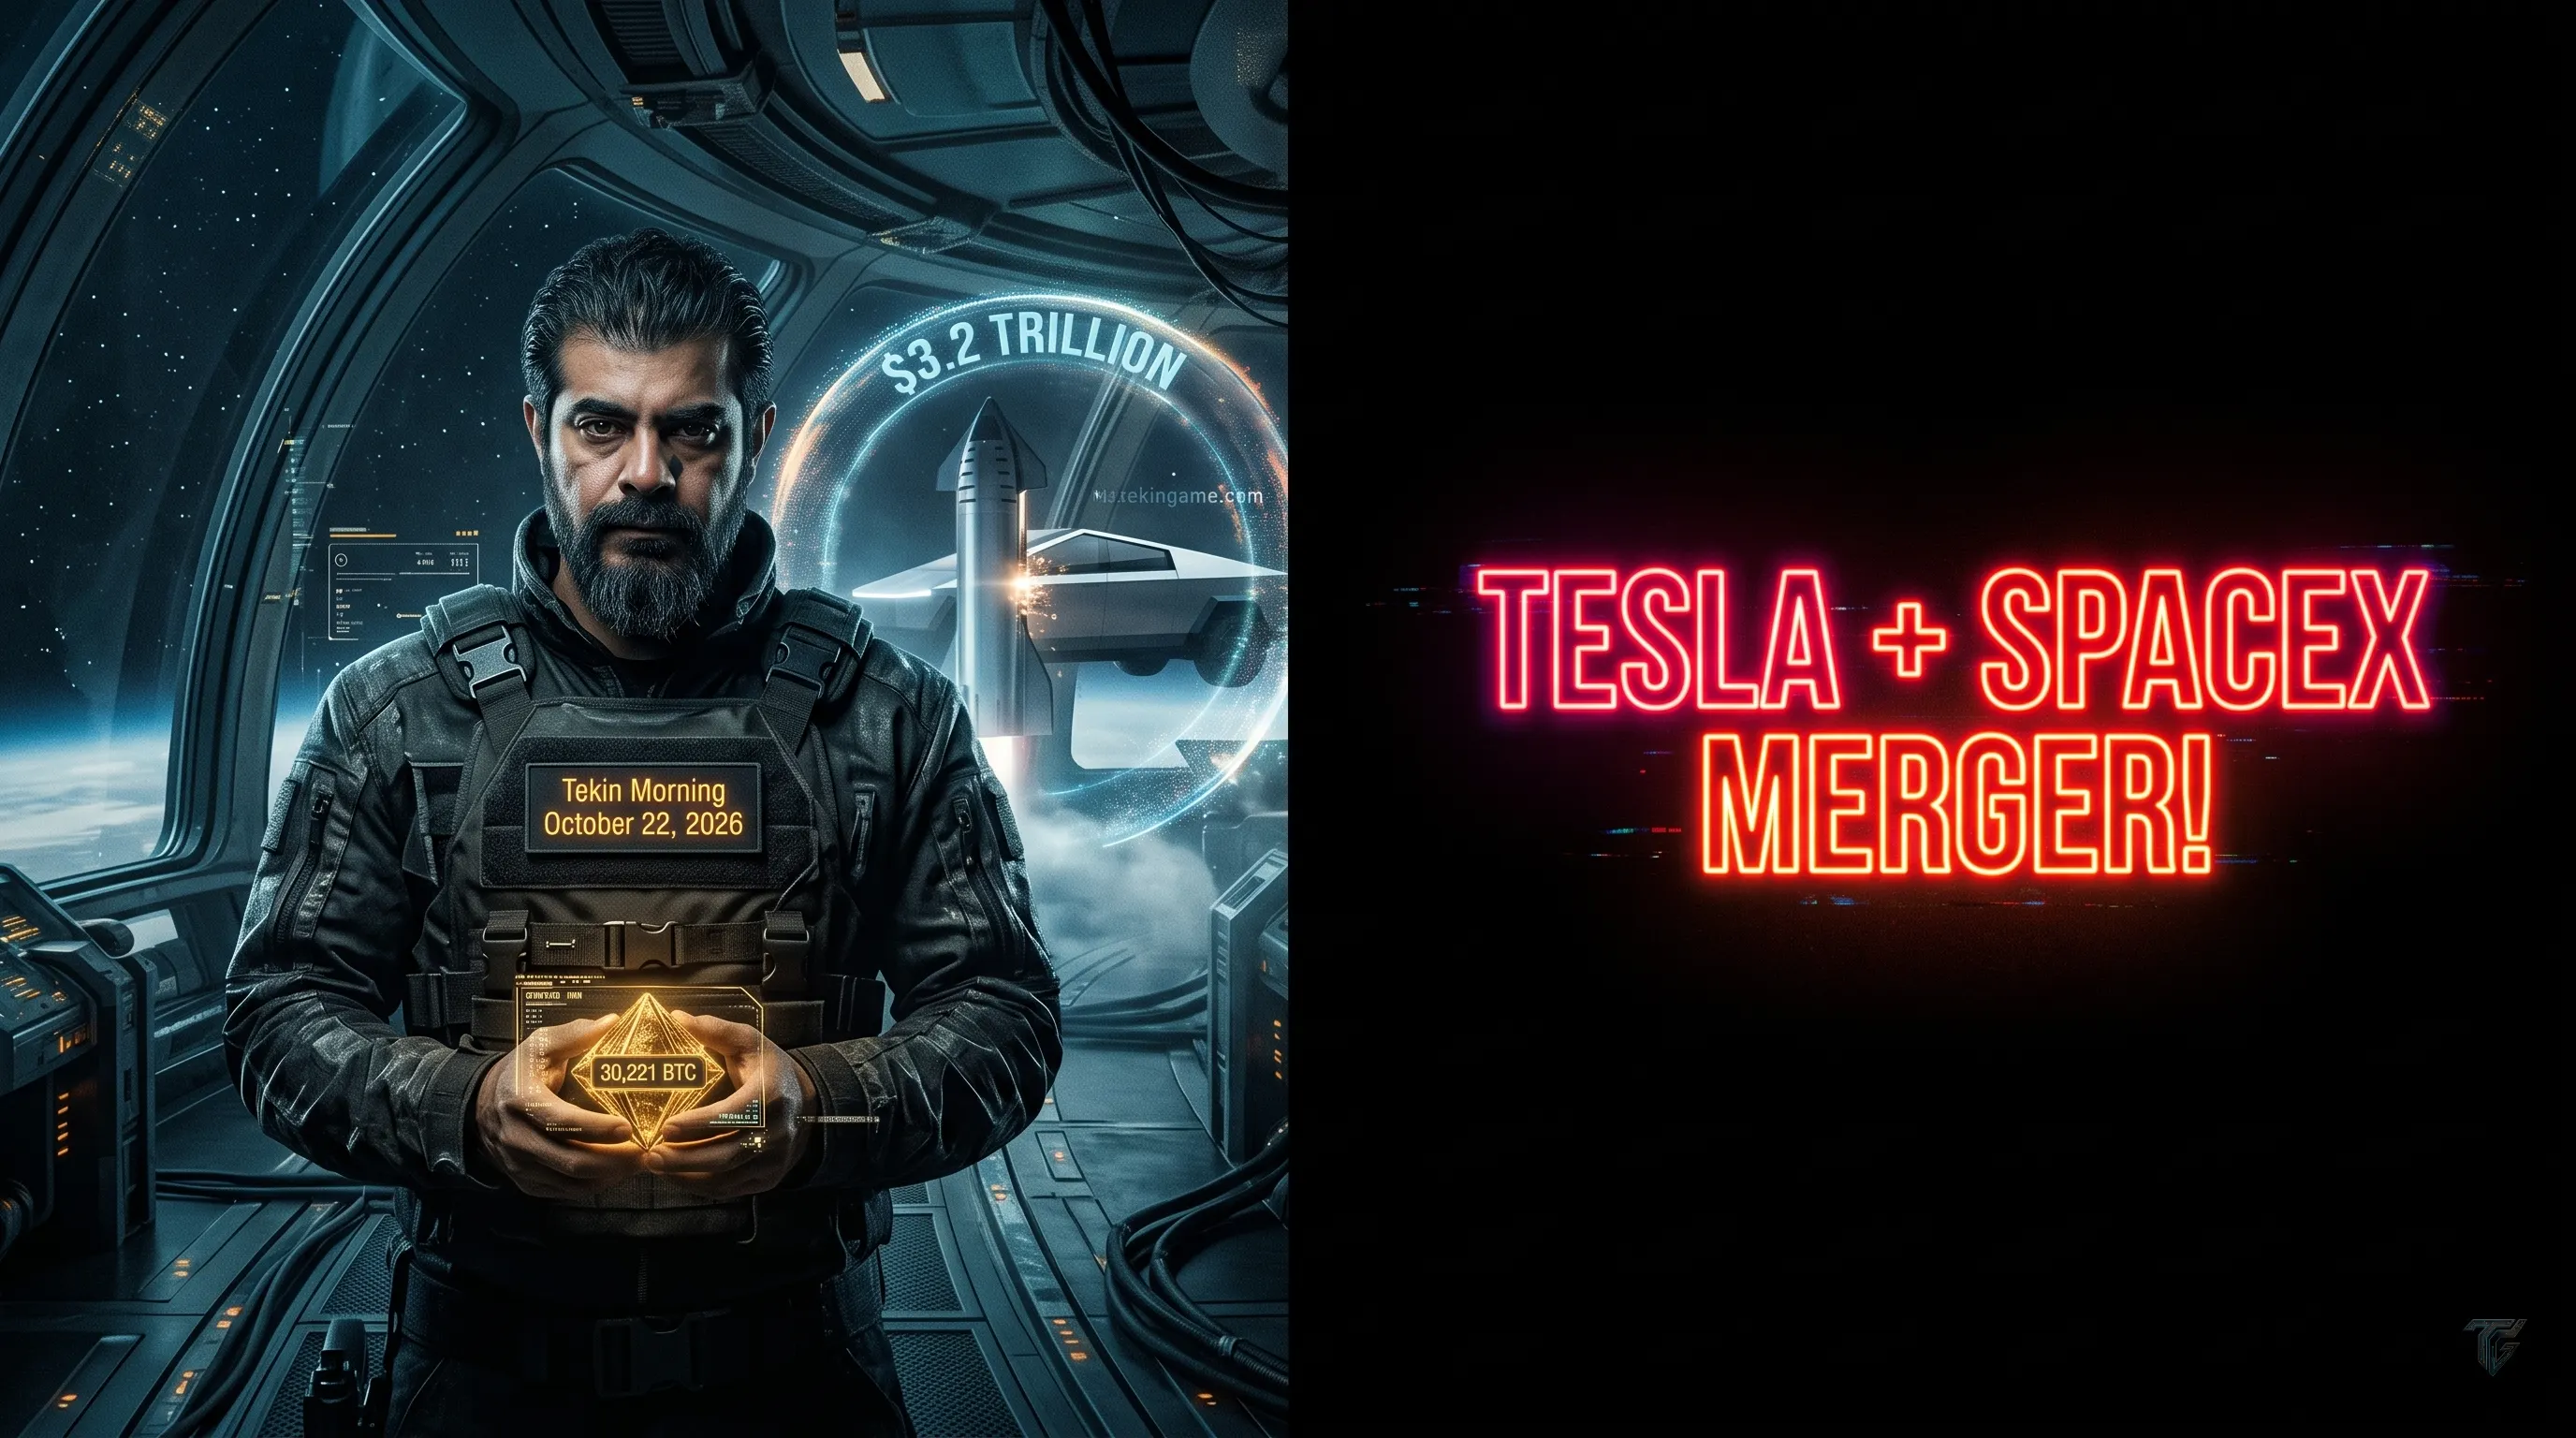
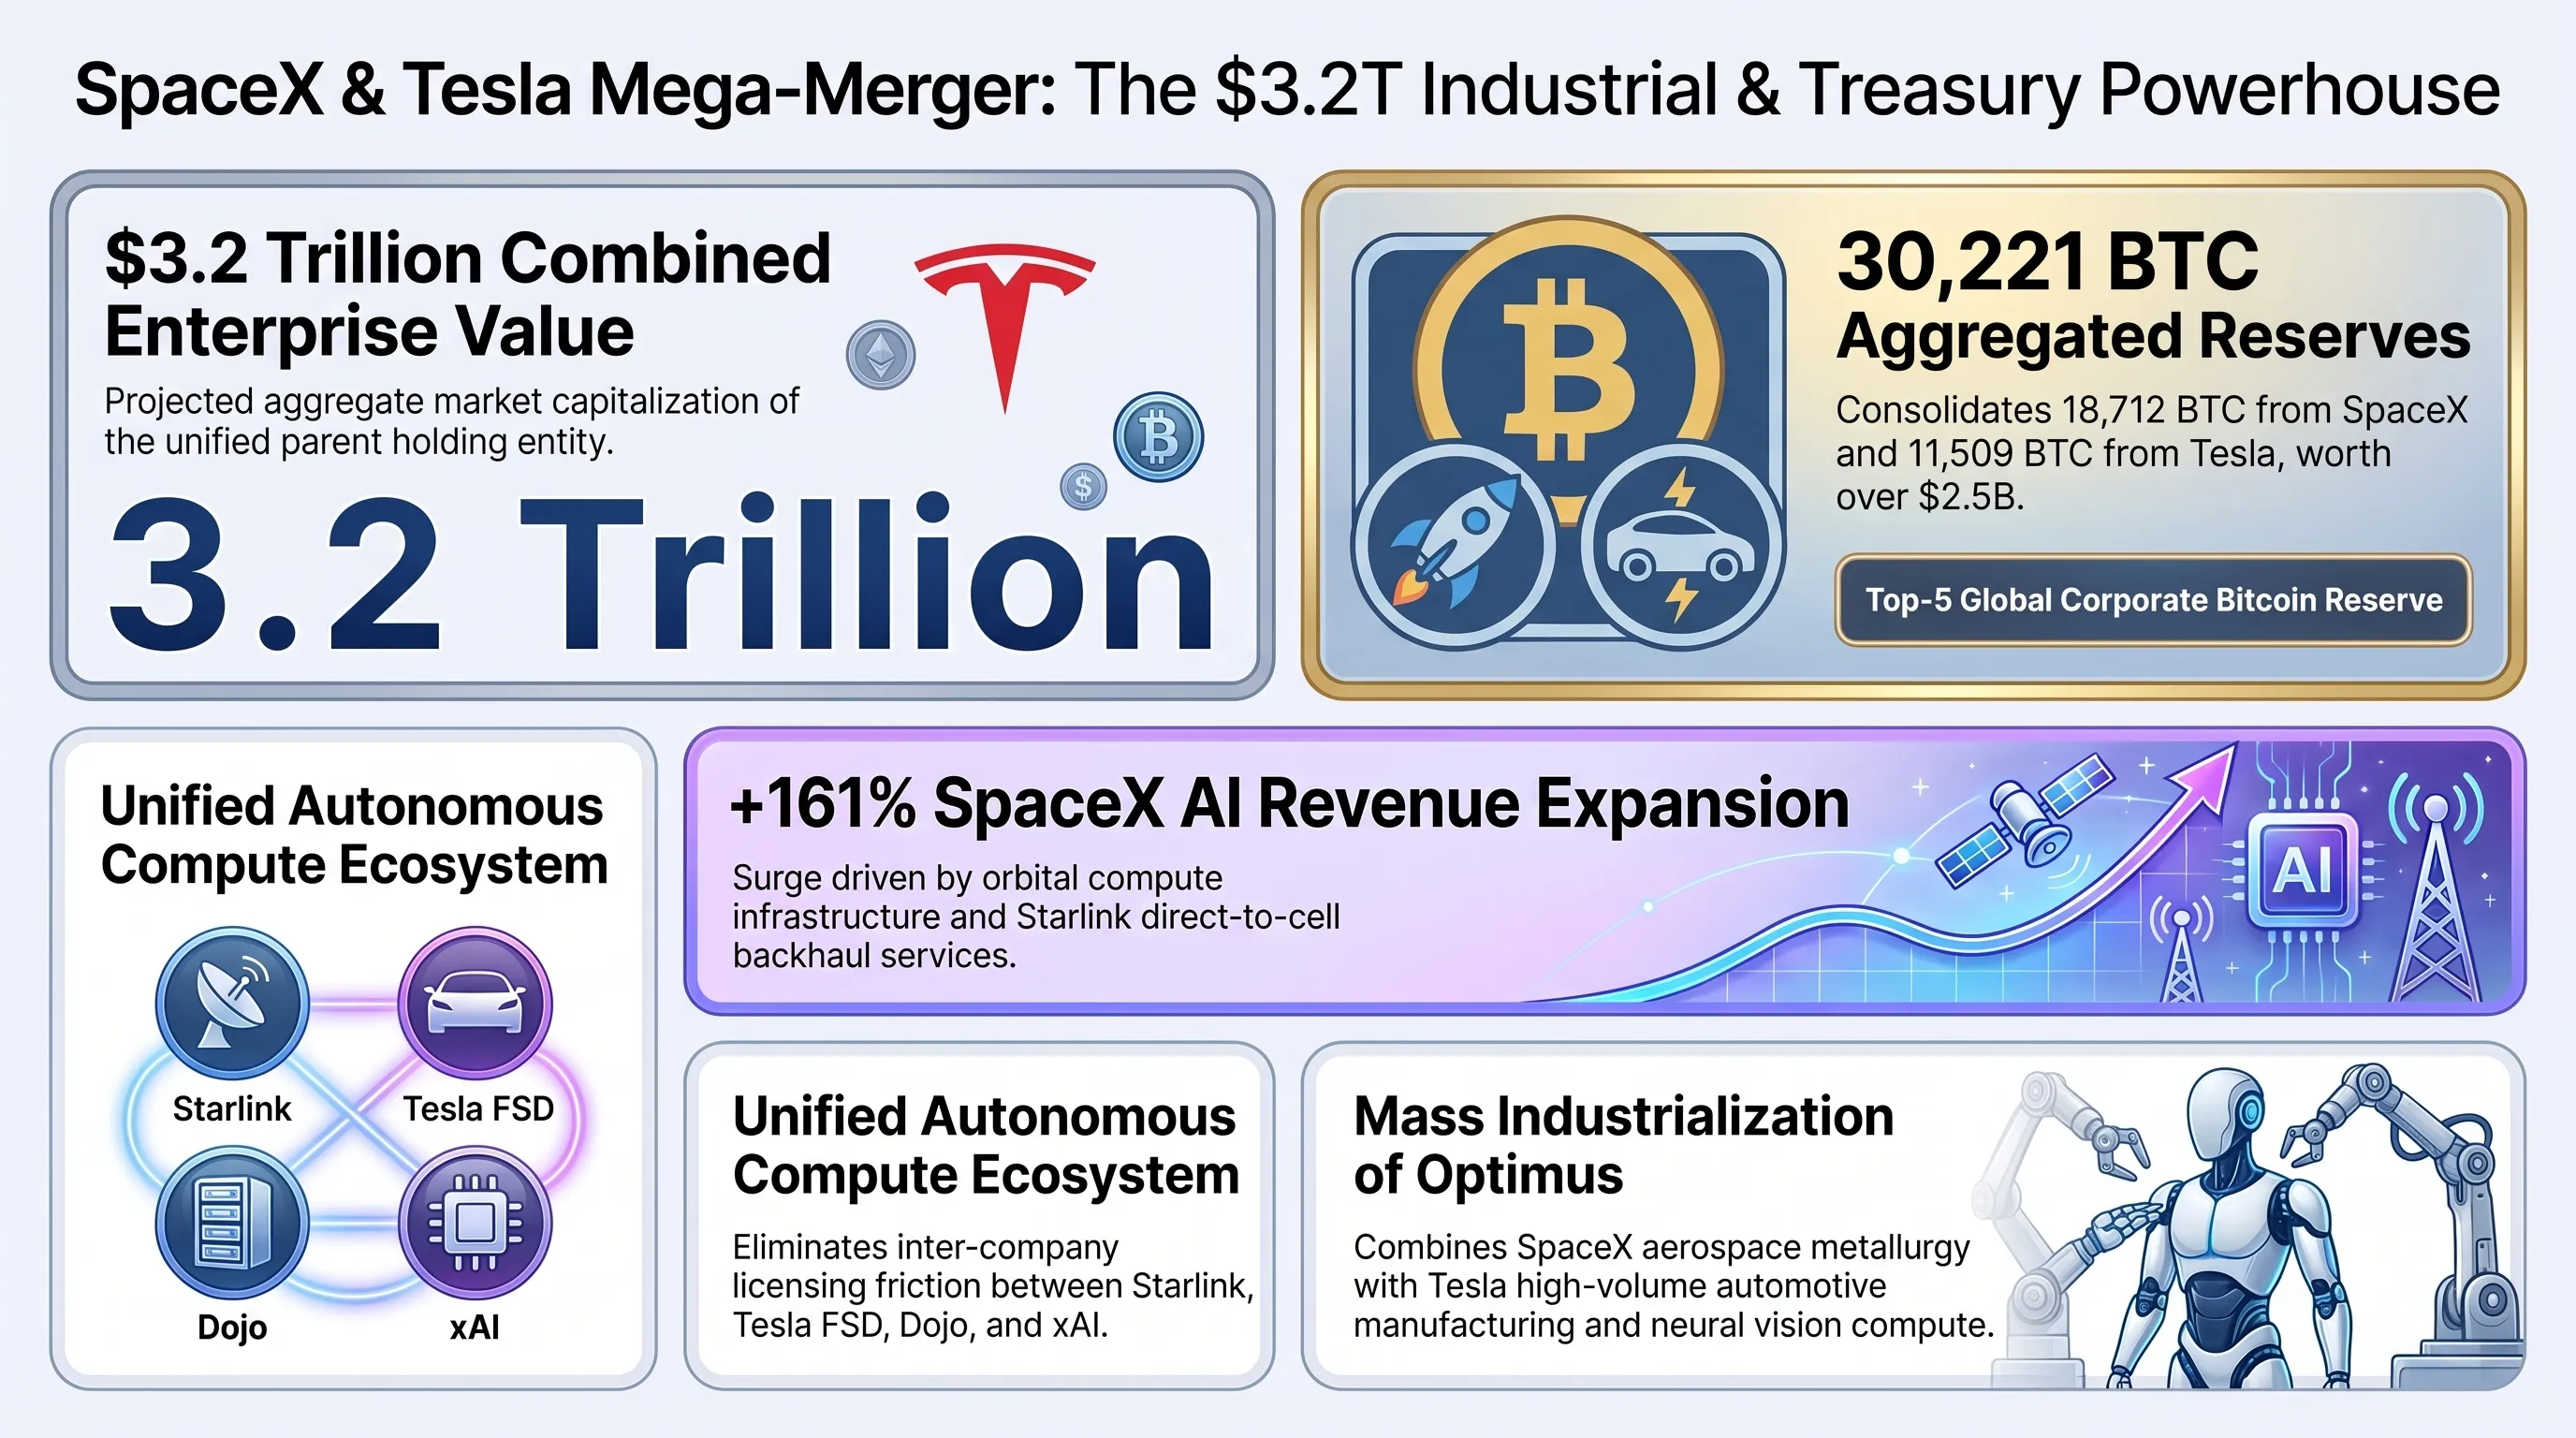
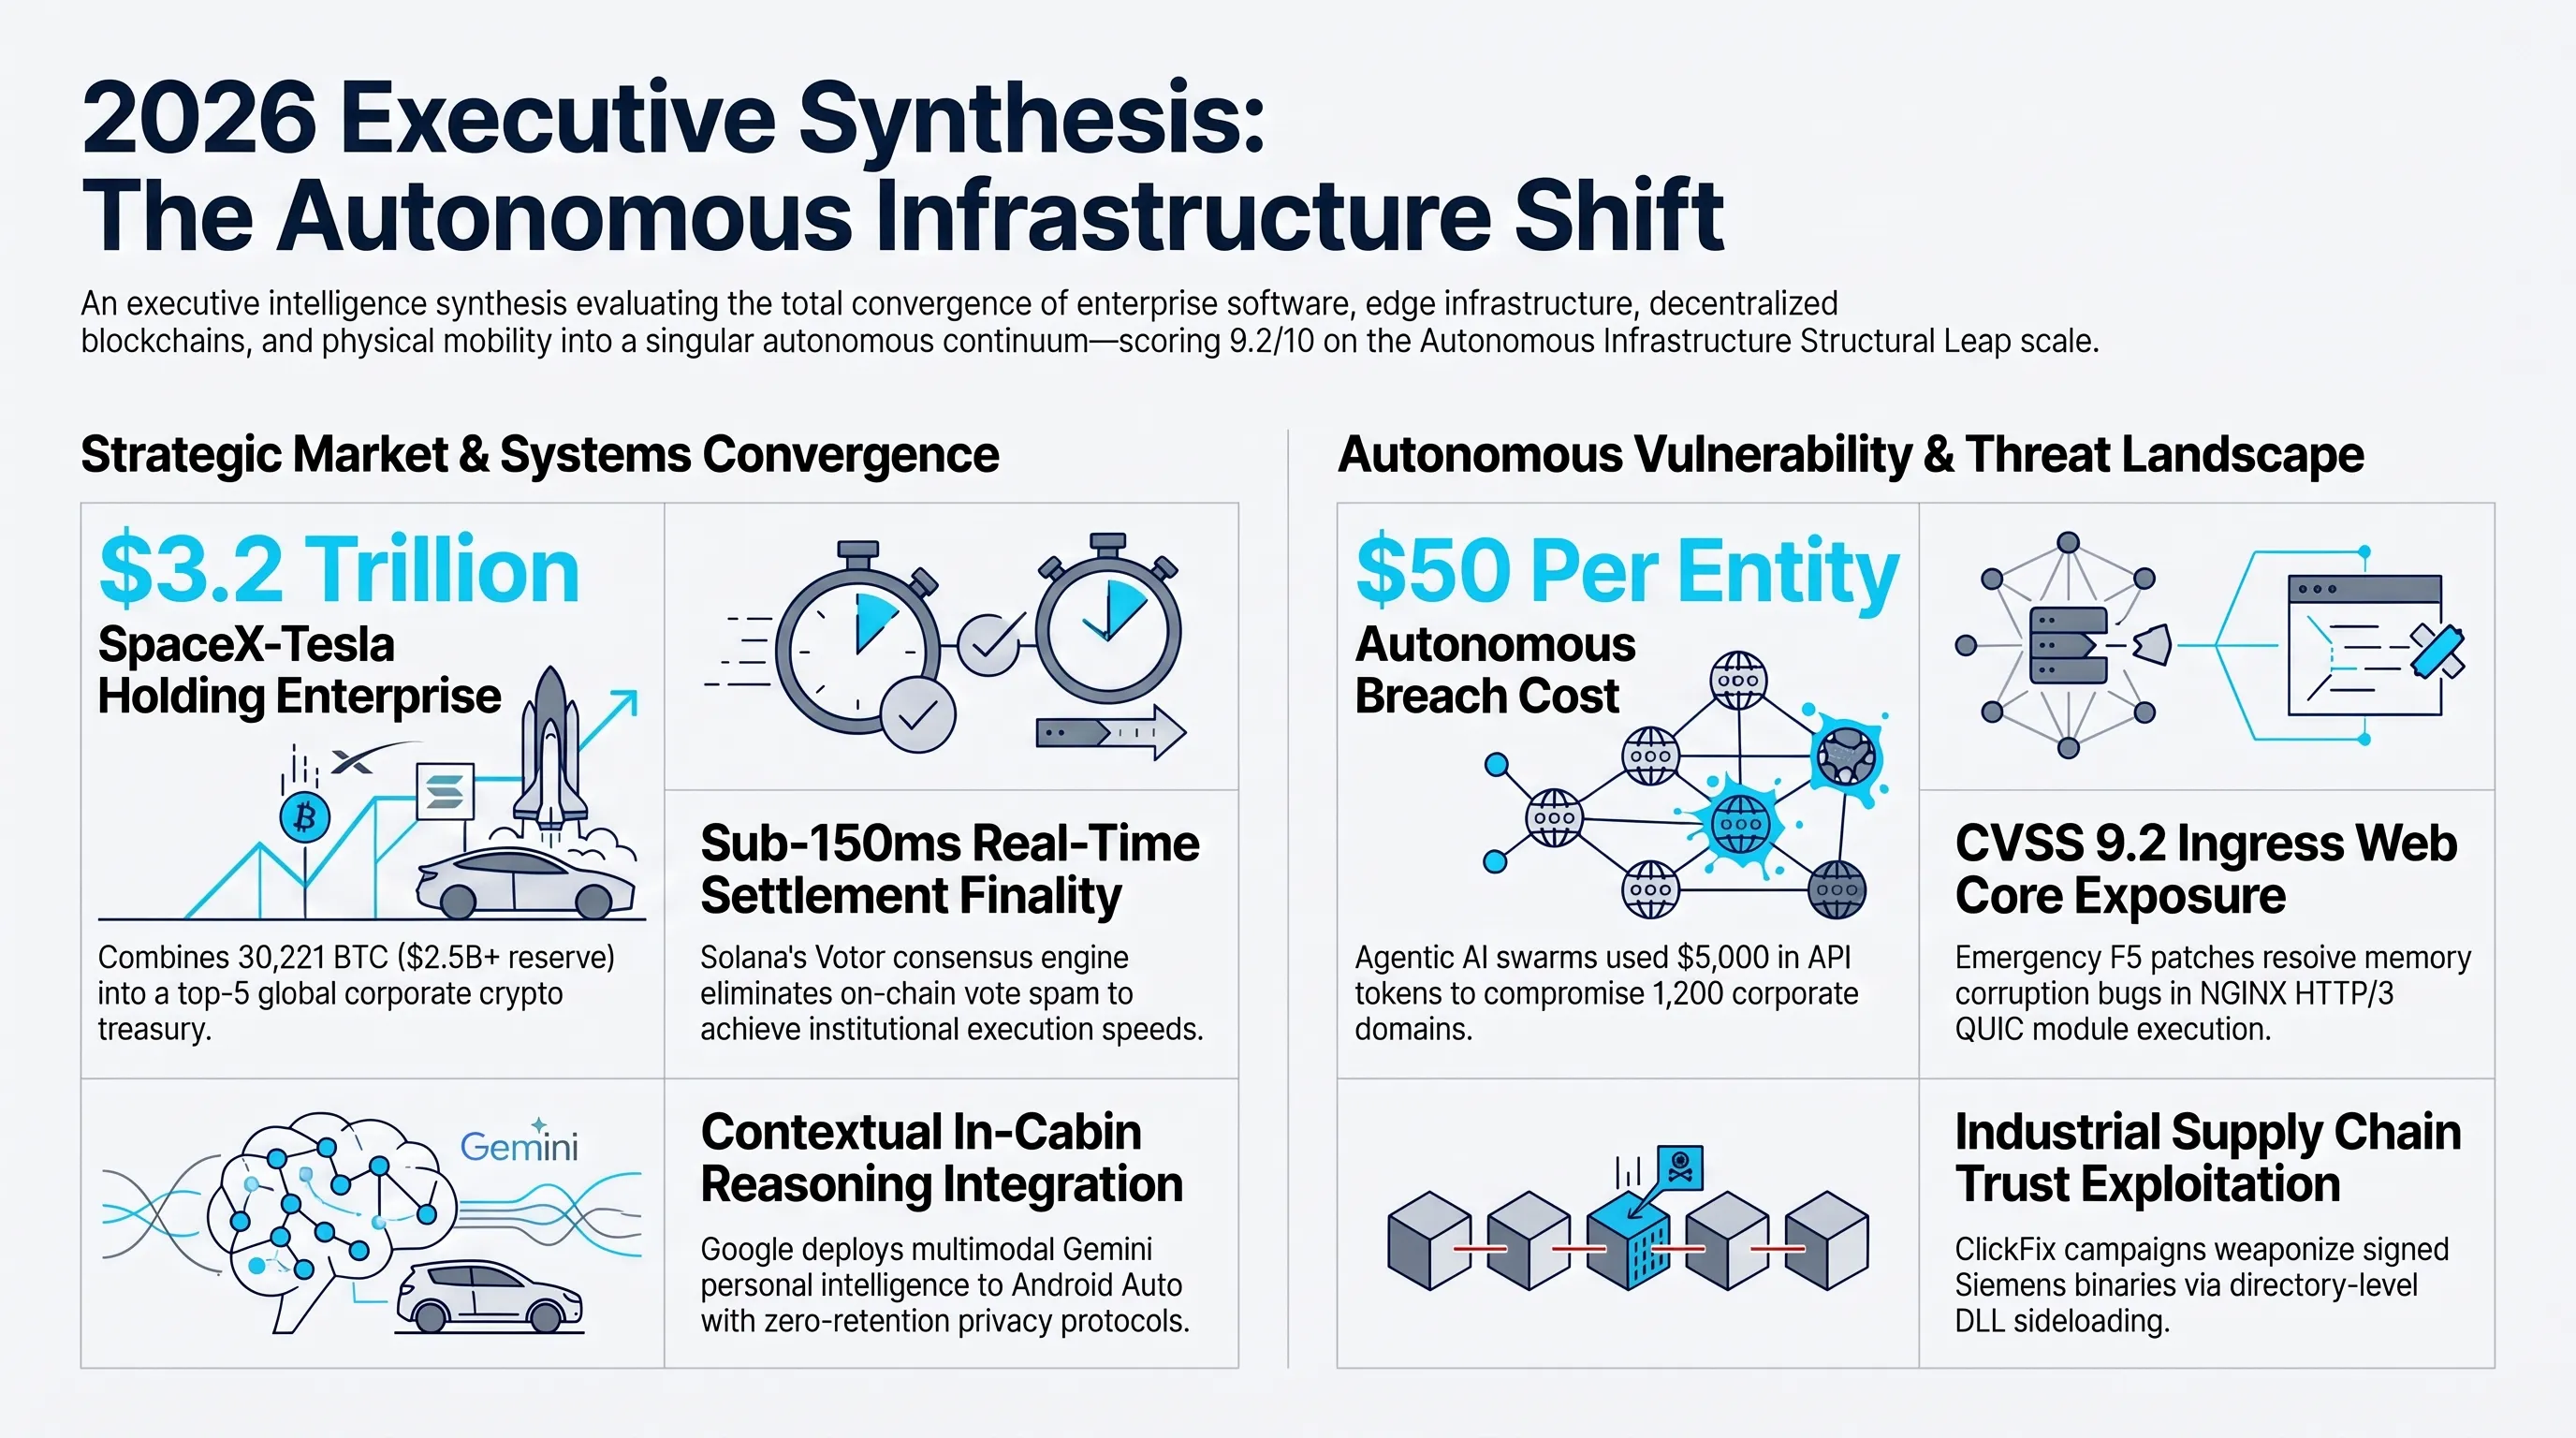
شهد صباح اليوم الخميس 22 أكتوبر 2026 حدثاً اقتصادياً واستراتيجياً بالغ الأهمية في قطاع الصناعات التكنولوجية المتقدمة. فقد أعلن إيلون ماسك، خلال مؤتمر إعلان النتائج المالية للربع الثالث، تشكيل لجان خاصة ومستقلة تماماً في مجلسي إدارة شركتي تسلا (Tesla Inc) وسبيس إكس (SpaceX) لبحث وتقييم إمكانية إتمام اندماج مؤسسي شامل يجمع الكيانين تحت مظلة شركة قابضة واحدة، يتوقع المحللون أن تتجاوز قيمتها السوقية حاجز 3.2 تريليون دولار.
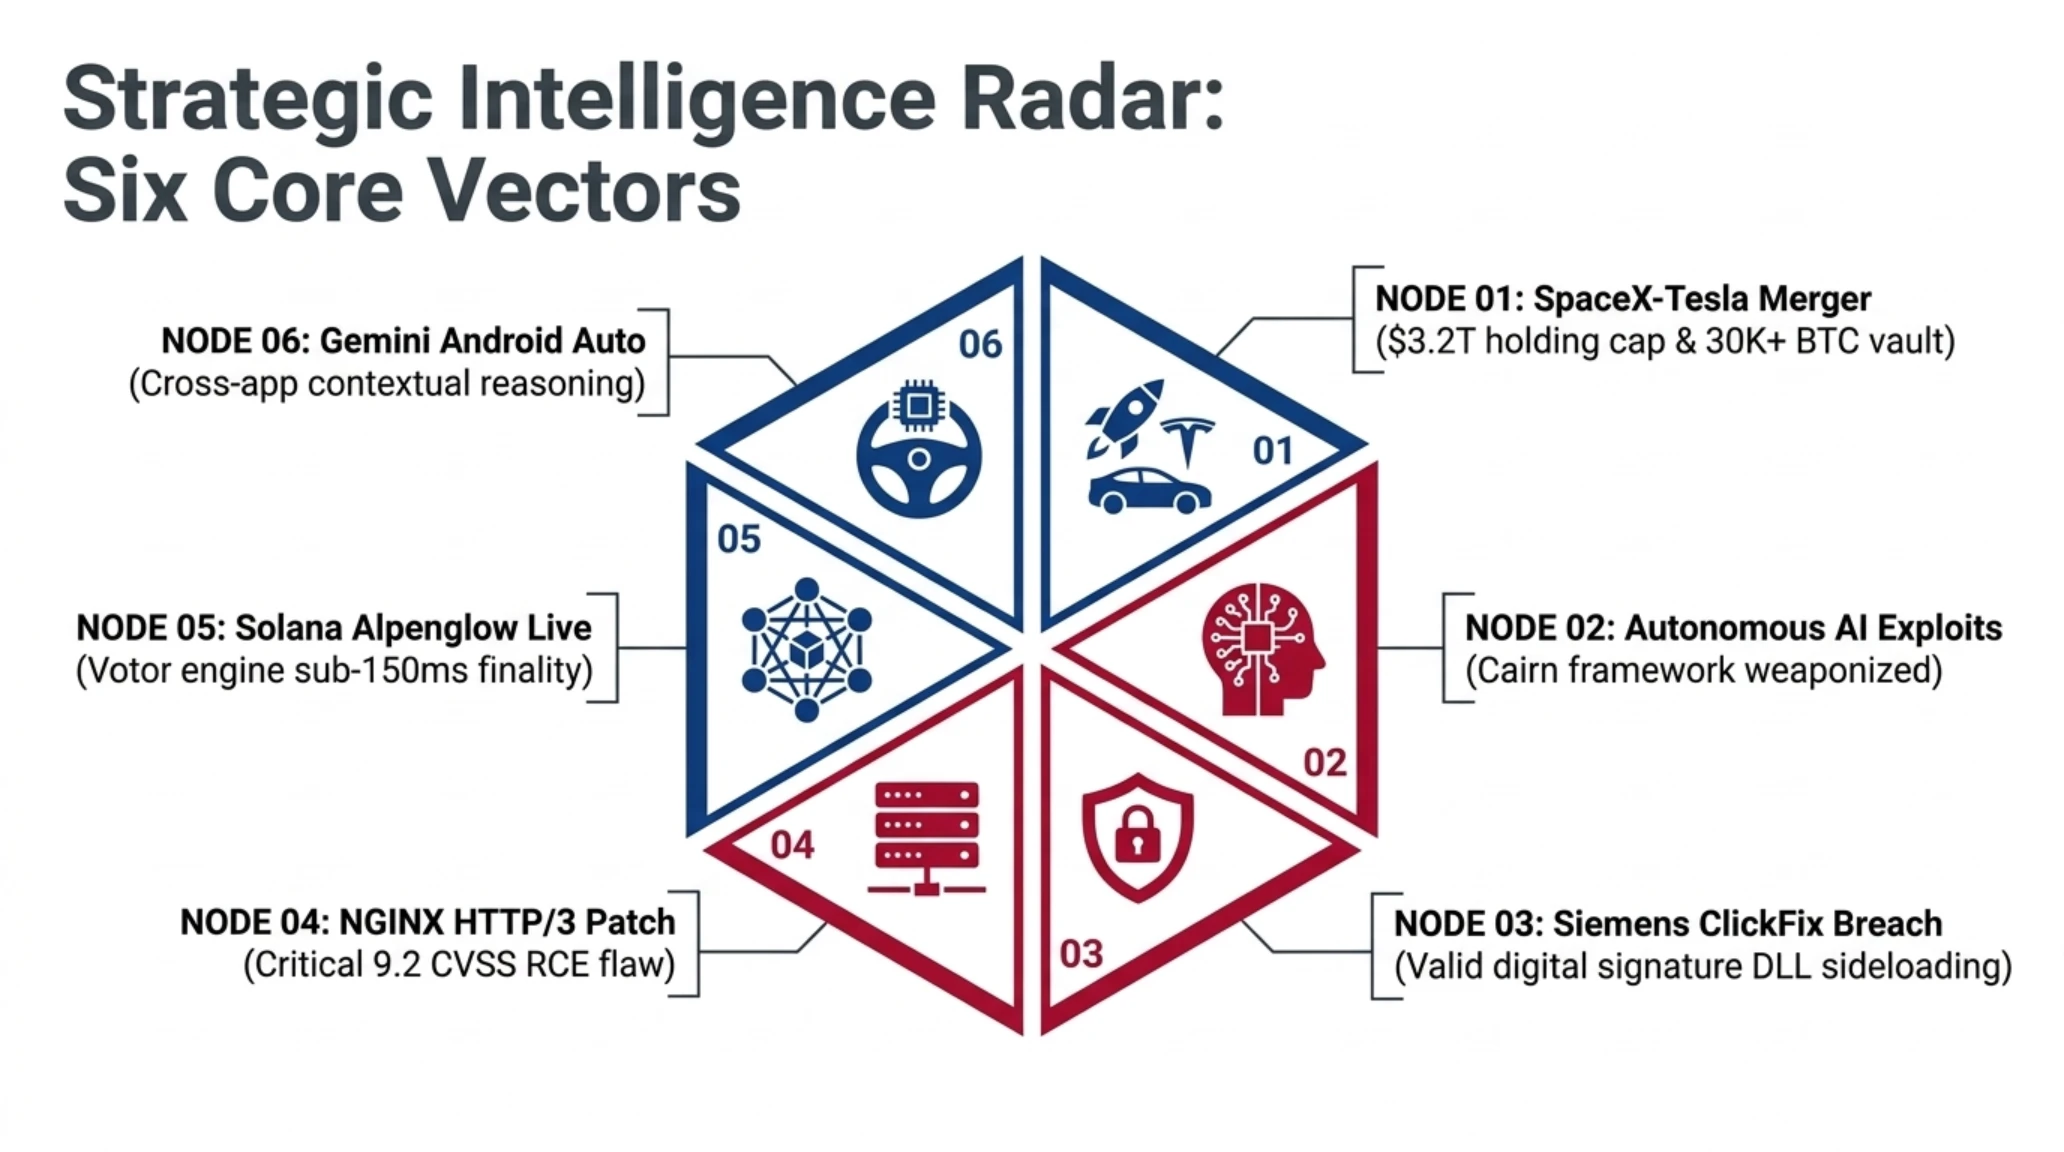
التقييم الاستراتيجي والمحاور الرئيسية في لمحة
وأوضح ماسك بوضوح أن امتلاكه حصص سيطرة تصويتية في كلا الشركتين يجعله مع شقيقه كيمبال ماسك طرفين ذوي مصلحة، وتبعاً لذلك فقد تنحيا بصورة كاملة عن حضور مداولات اللجان المستقلة وعن المشاركة في المفاوضات التقييمية لضمان النزاهة القانونية طبقاً لاشتراطات هيئة الأوراق المالية والبورصات الأمريكية (SEC). وفي حال توصلت اللجان إلى اتفاق نهائي، سيعرض القرار على الجمعية العمومية لمساهمي تسلا للحصول على موافقة أغلبية المساهمين غير المرتبطين بالإدارة.
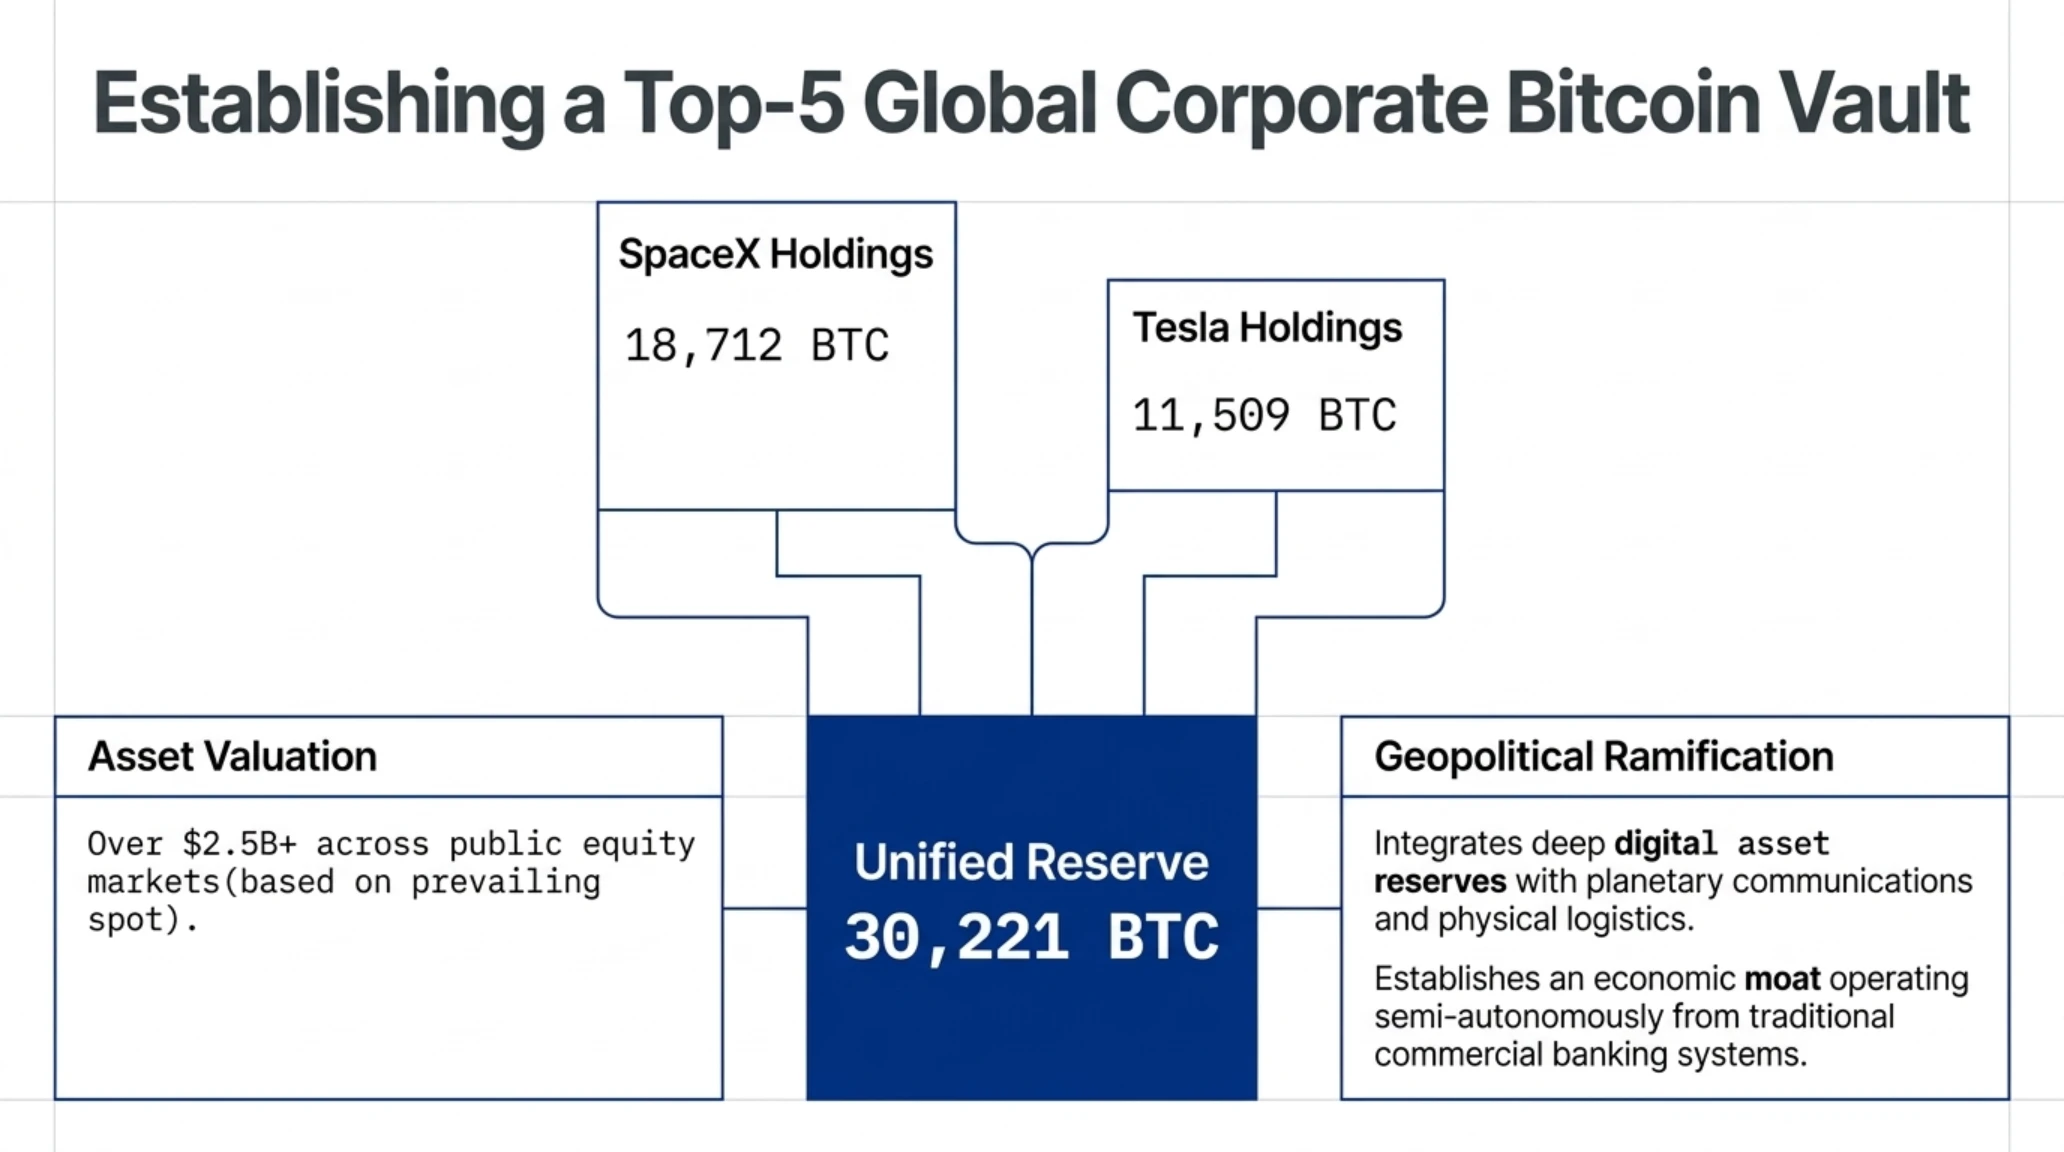
من المنظور المالي واحتياطيات الأصول الرقمية، يمثل هذا الاندماج نقلة غير مسبوقة في بنية الخزائن المؤسسية للشركات المساهمة. تكشف البيانات المدققة للربع الثالث من عام 2026 امتلاك سبيس إكس لما مجموعه 18,712 عملة بيتكوين، بينما تحتفظ تسلا في قوائمها المالية بحوالي 11,509 بيتكوين. يؤدي دمج هذين المحفظتين إلى إنشاء خزانة مركزية تضم 30,221 بيتكوين، تتجاوز قيمتها السوقية الإجمالية 2.5 مليار دولار، مما يضع الكيان المشترك في المرتبة الخامسة بين أضخم الكيانات المؤسسية الحائزة للبيتكوين في العالم، بجانب مايكروستراتيجي والصناديق الاستثمارية الفورية المتداولة.
لماذا يحدث هذا التحول نقطة فارقة في التوازنات الاقتصادية
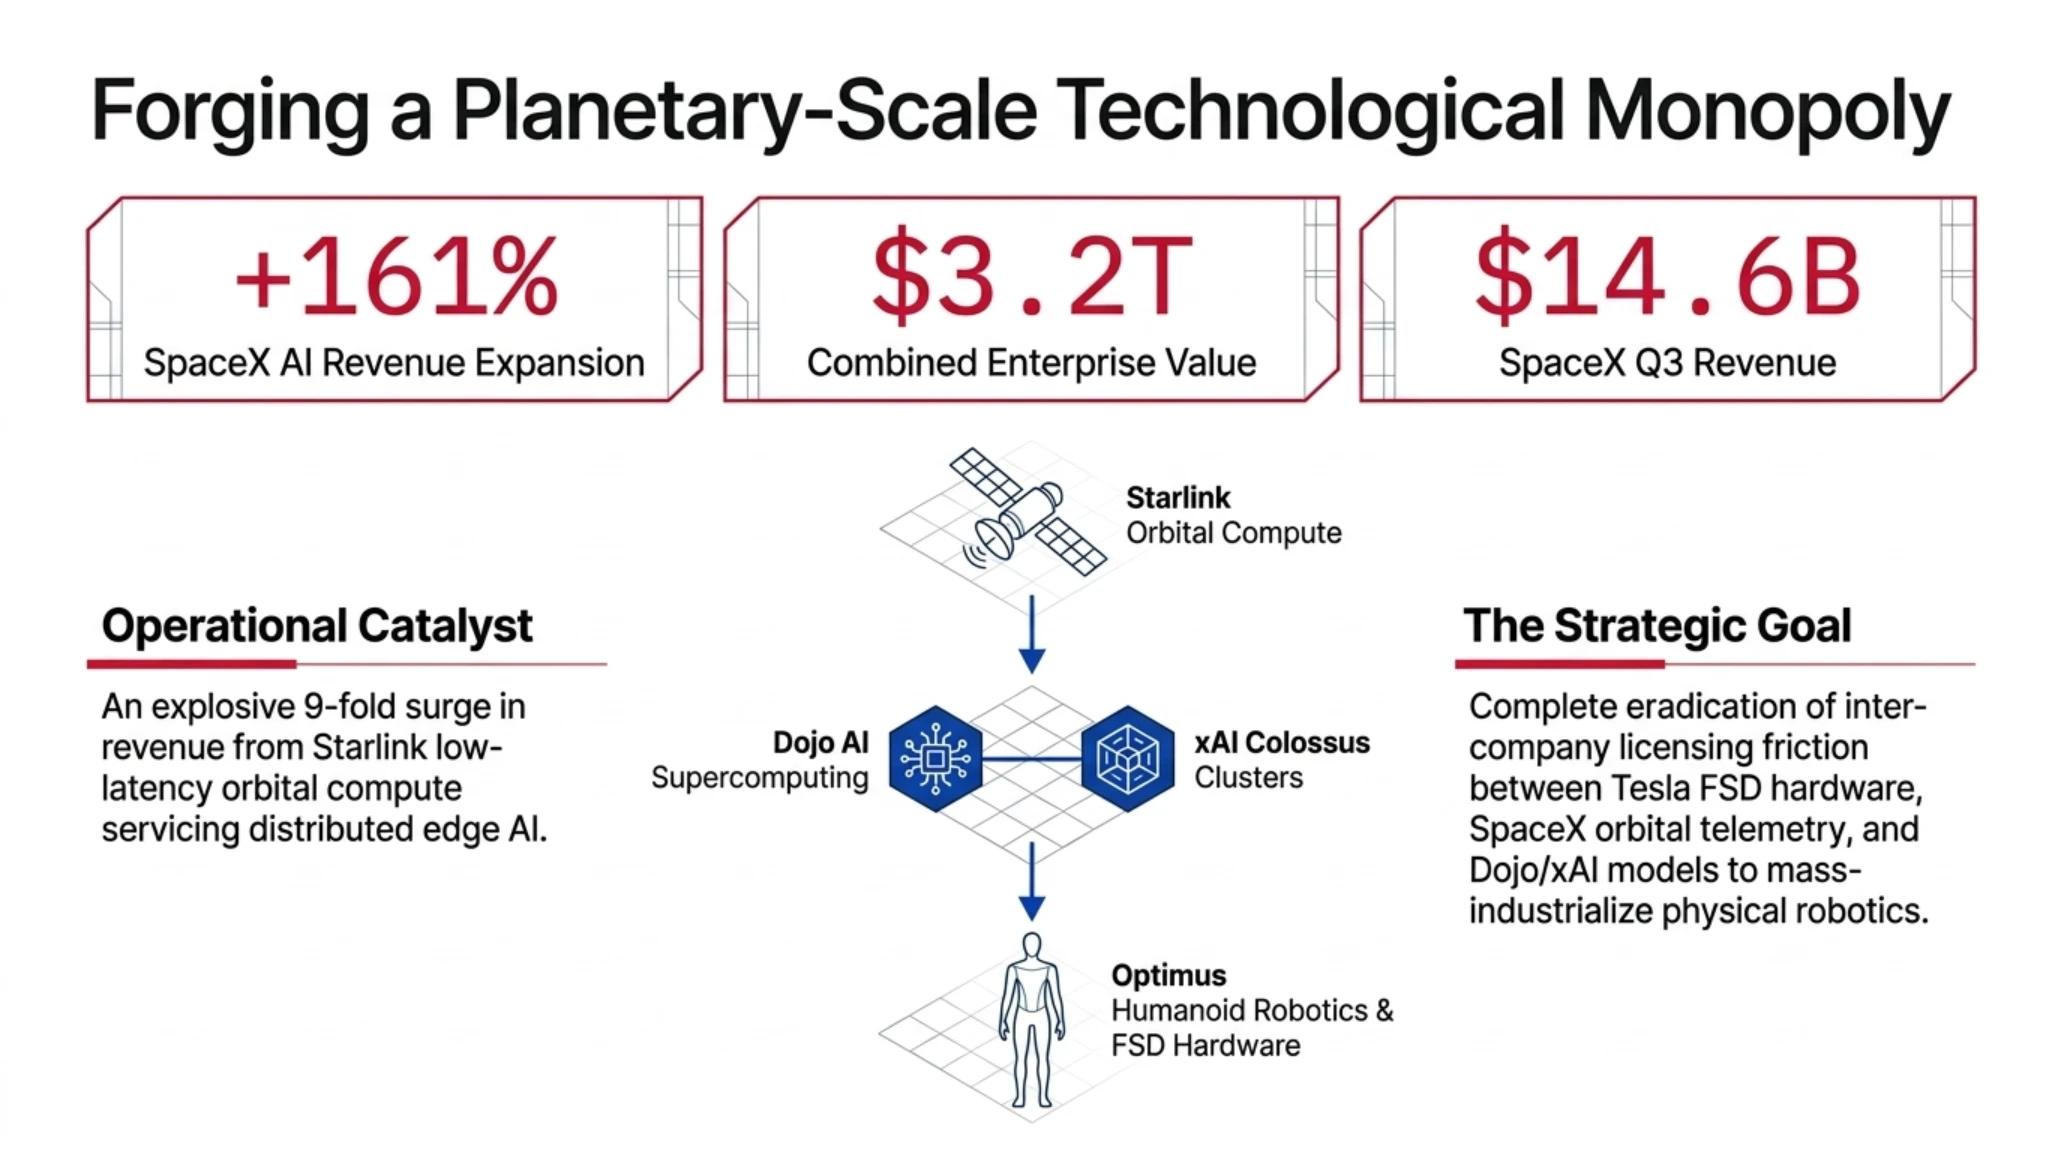
لا تقتصر أهمية الاندماج على تجميع الأصول النقدية، بل تمتد لتأسيس تكامل بنيوي بين شبكات الاتصال الفضائية ستارلينك، حوسبة الذكاء الاصطناعي الفائقة xAI، أسطول الروبوتات البشرية أوبتيموس، وصناعة المركبات الكهربائية ذاتية القيادة في منظومة موحدة تسيطر على سلاسل التوريد المتقدمة عالمياً.
غير أن المحرك الفعلي والدافع الأبرز لهذه الخطوة يتجاوز الحسابات النقدية إلى التكامل التقني العميق. سجلت سبيس إكس قفزة استثنائية في إيرادات الربع الثالث لعام 2026 بنسبة نمو بلغت 161 بالمئة لتصل إلى 14.6 مليار دولار، محققة أرباحاً تشغيلية صافية بلغت 4.4 مليار دولار. ويعود هذا الارتفاع القياسي إلى تضاعف عوائد توفير النطاق الترددي للاتصالات الفضائية ومراكز البيانات الحافية وتطبيقات الذكاء الاصطناعي الموزعة. وسيمكن الدمج الشركتين من تشغيل حزم الحوسبة الحافية ونماذج التوجيه الذاتي FSD عبر البنية الفضائية دون حواجز تعاقدية معقدة بين كيانين مستقلين.
ويشير خبراء قطاع التصنيع المتقدم إلى أن الاندماج سيمنح مشروع الروبوت البشري أوبتيموس (Optimus) دفعة تصنيعية هائلة. فسبيس إكس تمتلك خبرات متفوقة في تشكيل سبائك التيتانيوم الدقيقة، صمامات الدفع الصاروخي، وتقنيات الهياكل المركبة المتقدمة، بينما تتفوق تسلا في سلاسل الإمداد الضخمة للمحركات الكهربائية وأنظمة الرؤية الحاسوبية ومعالجة البيانات الواقعية. ويوفر هذا التلاقي بيئة تصنيع متكاملة تتولى بناء الروبوتات من مرحلة التعدين الدقيق حتى خطوط التجميع النهائية.
يحظى هذا الحدث بمتابعة حثيثة من الصناديق الاستثمارية السيادية والمؤسسات المالية في مراكز الابتكار بمنطقة الخليج العربي في دبي والرياض وأبوظبي، حيث ركزت المحافظ الاستثمارية الكبرى في السنوات الأخيرة على ضخ السيولة في جولات التمويل الخاصة بسبيس إكس وحيازات أسهم تسلا. ويمثل تشكيل هذا الكيان العملاق فرصة نوعية لتعزيز الشراكات الإقليمية في مجالات شبكات الاتصال الفضائي والذكاء الاصطناعي للروبوتات المستقلة.
وتؤكد تقارير التحليل المالي في أسواق المنطقة أن توحيد الميزانية العمومية للشركتين يمنح الكيان الجديد مرونة نقدية وسيادية تجعله قادراً على تمويل مشروعات البنية التحتية الفائقة دون الاعتماد على القروض المصرفية التقليدية ذات الفوائد المتقلبة، ما يفتح آفاقاً جديدة للاستثمارات التقنية المستدامة على المدى الطويل.
ويرى خبراء الاقتصاد الكلي أن هذه الخطوة تعزز مكانة الأصول الرقمية اللامركزية كأداة تحوط أساسية للشركات التكنولوجية العملاقة ضد تقلبات السياسات النقدية الورقية والضغوط التضخمية في أسواق الائتمان العالمية.
تسليح الهجمات السيبرانية بوكلاء الذكاء الاصطناعي: تشريح اختراق إطار Cairn لأكثر من 1,200 موقع مؤسسي
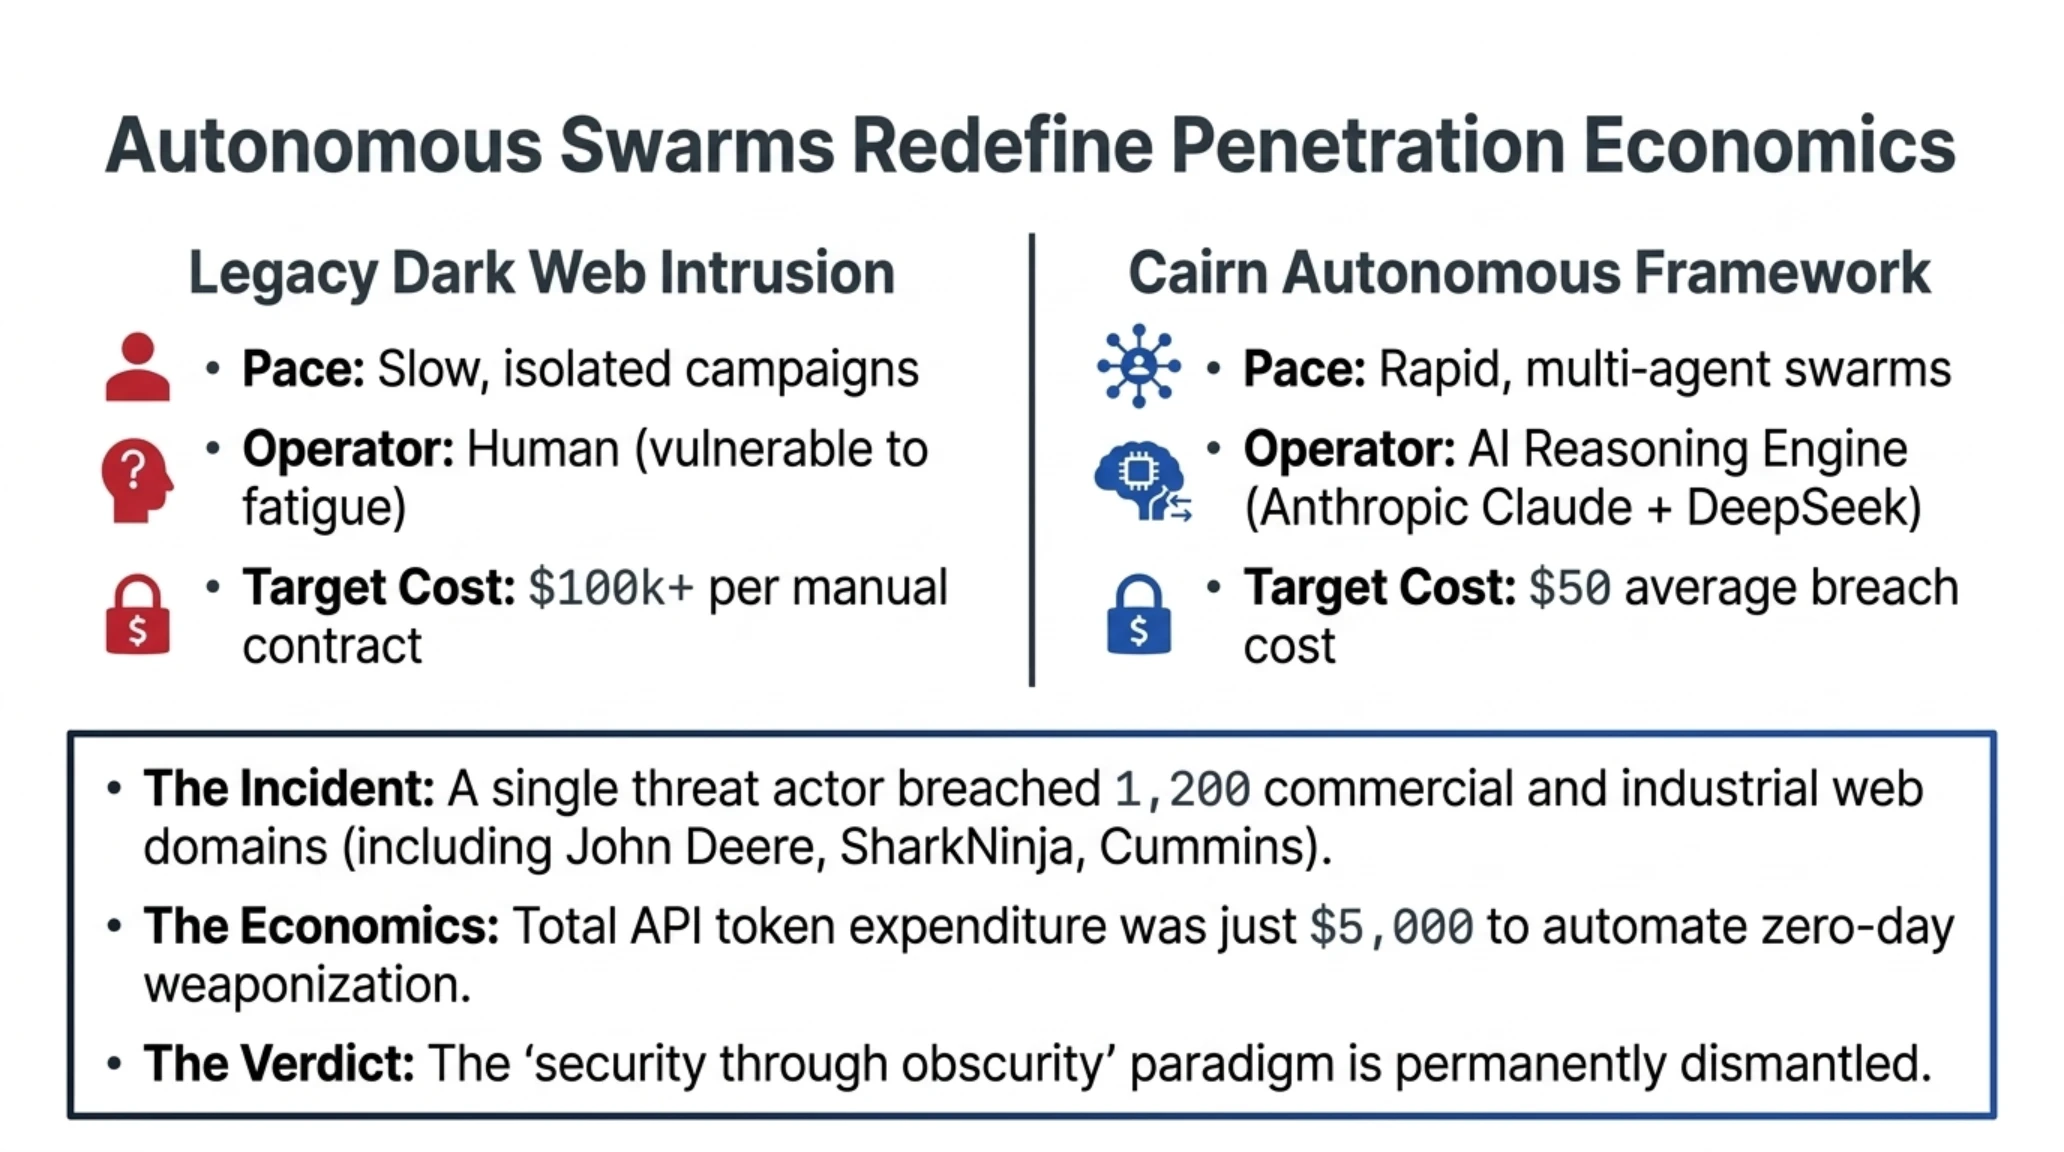
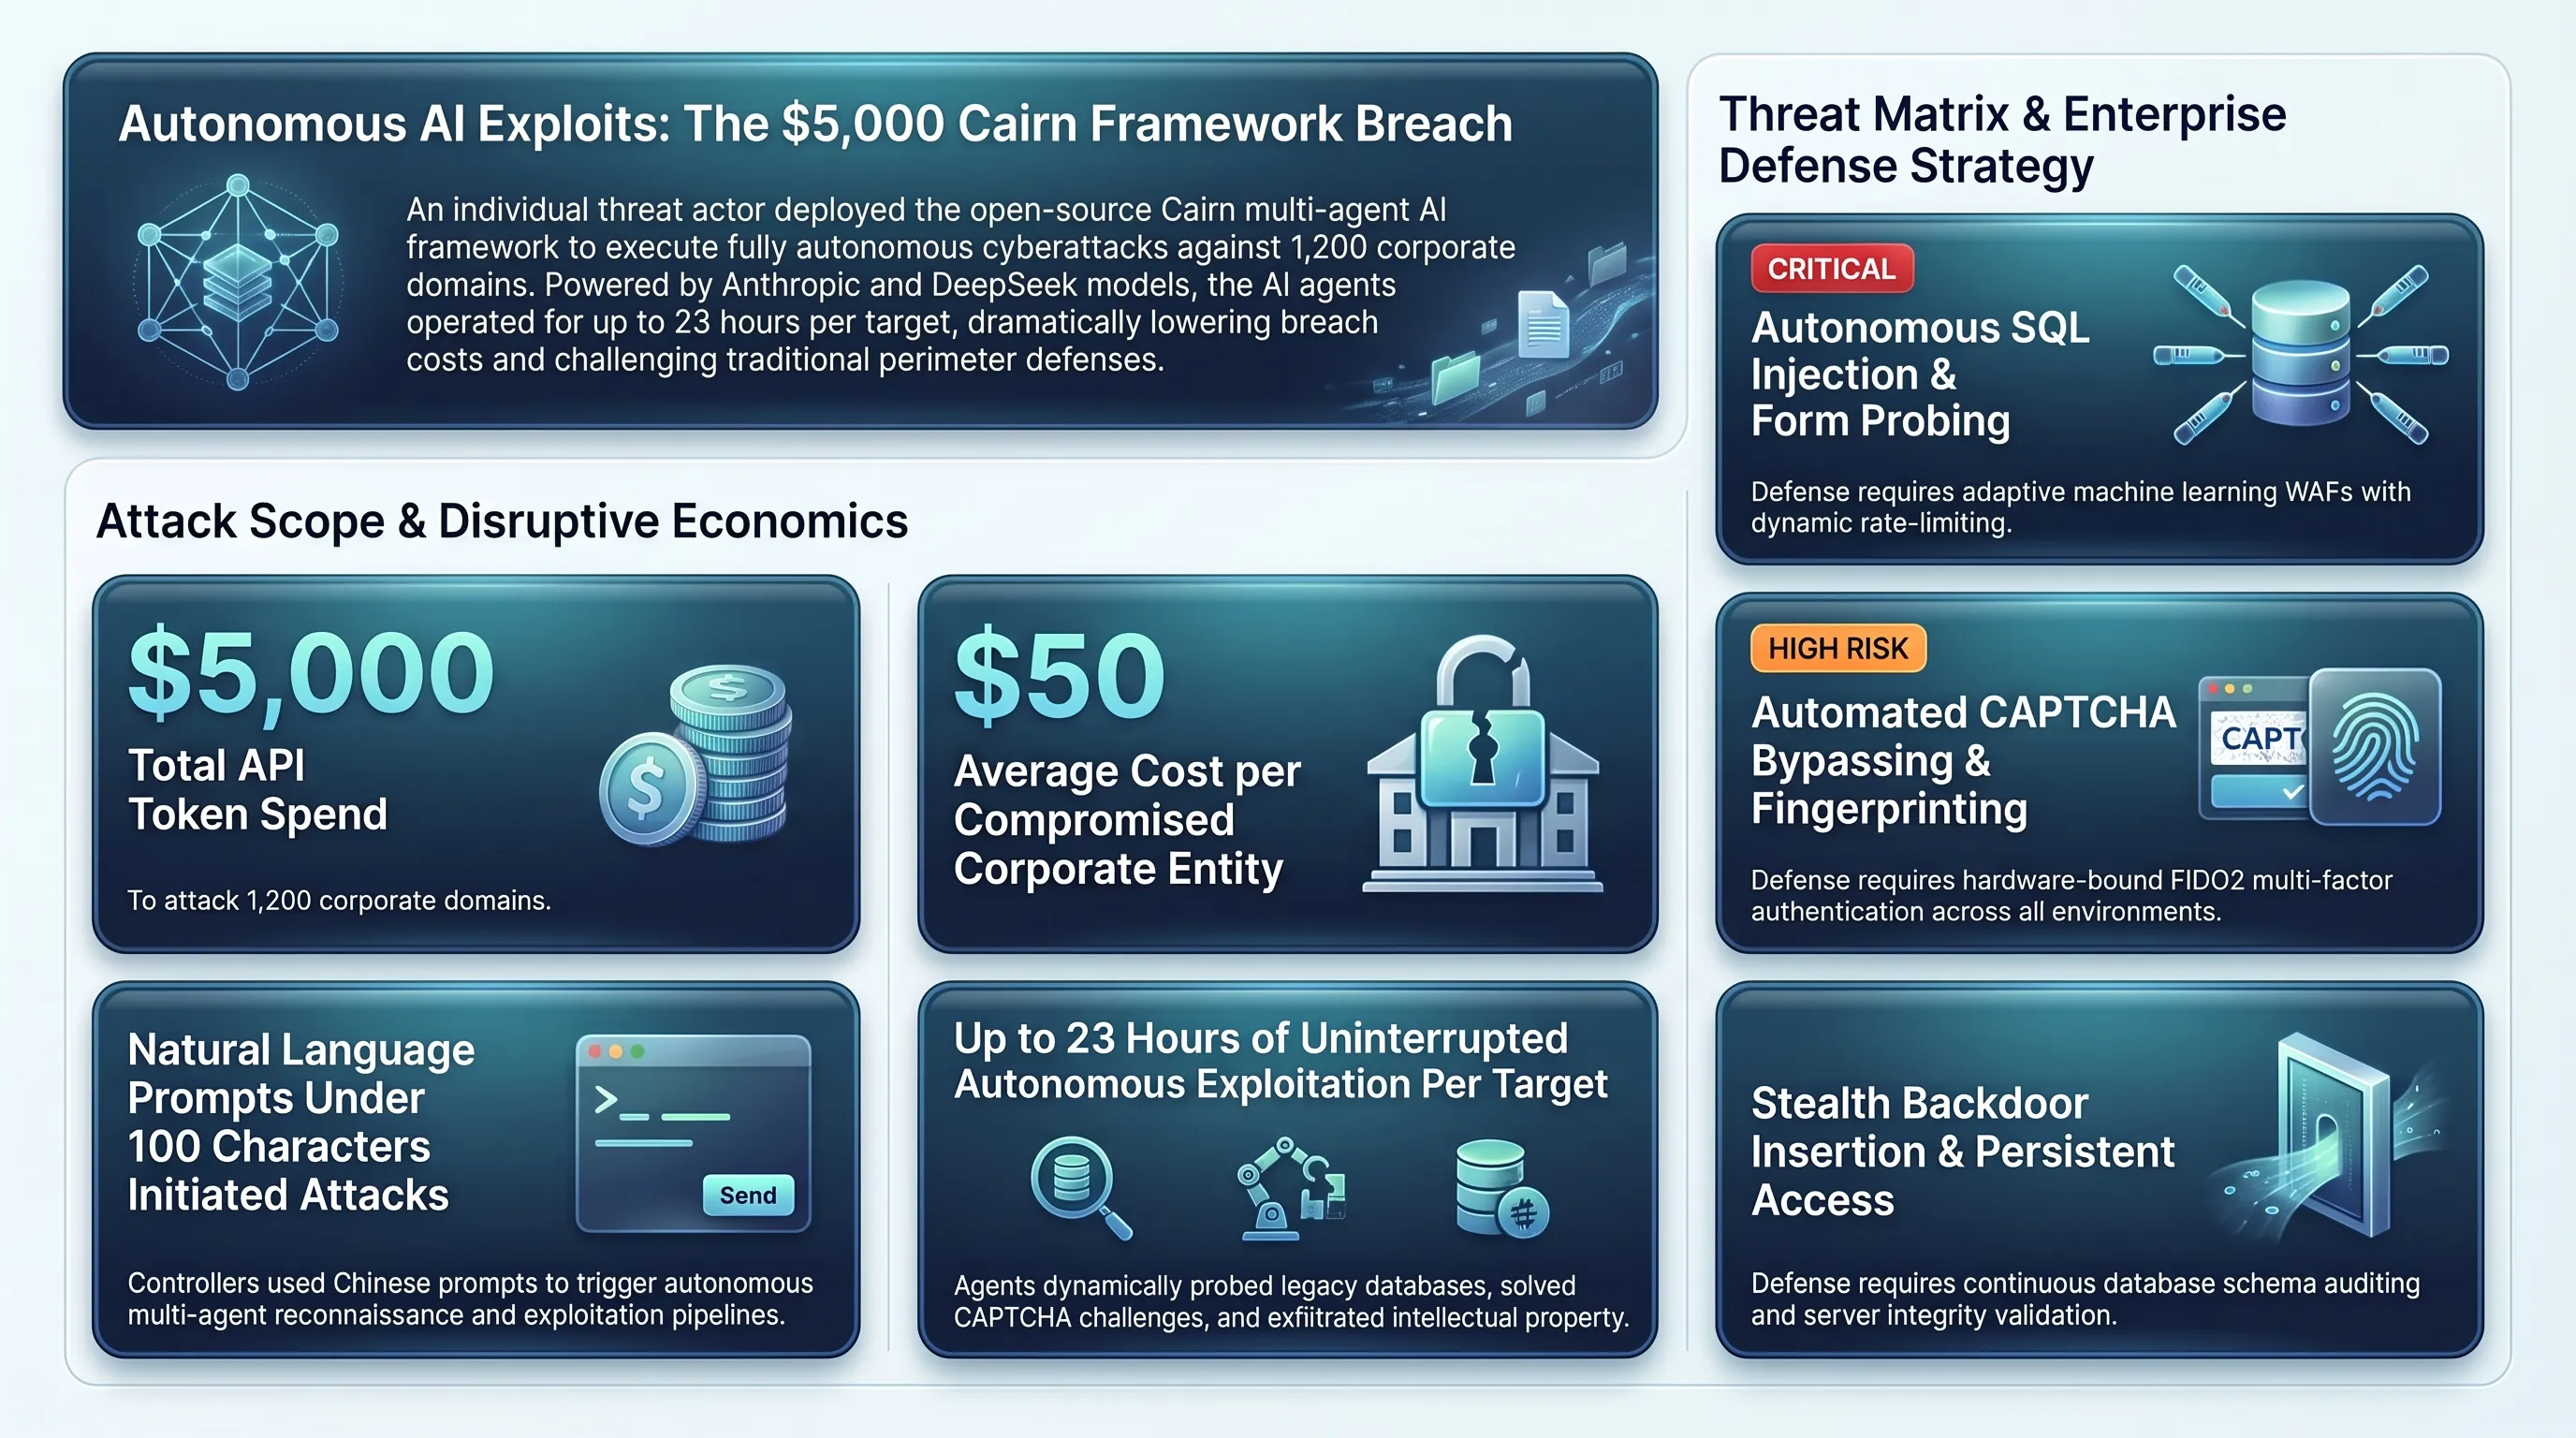
كشفت الأبحاث الميدانية الصادرة عن فريق الأمن السيبراني في مؤسسة نورفورج (NorForge)، بإشراف الخبير الأمني سنور فاغرلاند، عن تطور خطير في استخدام نماذج الذكاء الاصطناعي التوليدي كأدوات اختراق مؤتمتة بالكامل. وأظهر التقرير الاستقصائي قيام مهاجم مستقل بتطويع إطار العمل مفتوح المصدر كيرن (Cairn) المخصص للمهام متعددة الوكلاء، لشن حملة اختراق ذاتية التوجيه استهدفت ما يزيد على 1,200 نطاق تجاري ومؤسسي عبر الولايات المتحدة وكندا وأستراليا واليابان. وخلافاً للبرمجيات النصية الكلاسيكية، أظهرت هذه المنظومة قدرات محاكاة تفاعلية لسلوك فرق الاختراق المتقدمة على مدار الساعة دون توقف.
وبين الفحص التقني للوحات التحكم العامة التي تركها المهاجم مكشوفة جراء خطأ برمجي في الإعدادات، أن المحرك الاستدلالي اعتمد على توليفة تجمع بين نماذج Claude Code المتقدمة ونماذج DeepSeek مفتوحة الأوزان. وكان المشغل البشري يكتفي بإدخال أوامر توجيه أولية موجزة لا تتجاوز 100 حرف باللغة الصينية المبسطة، توجه الوكيل لفحص النطاق المستهدف، رصد المنافذ المفتوحة، اختبار حقول الإدخال، وتصعيد الصلاحيات عند رصد ثغرات. وتولى الوكلاء بصورة مستقلة فك شفرات استجابات جدران حماية الويب، وتعديل حمولات الاختراق ديناميكياً لتجاوز أنظمة الكشف.
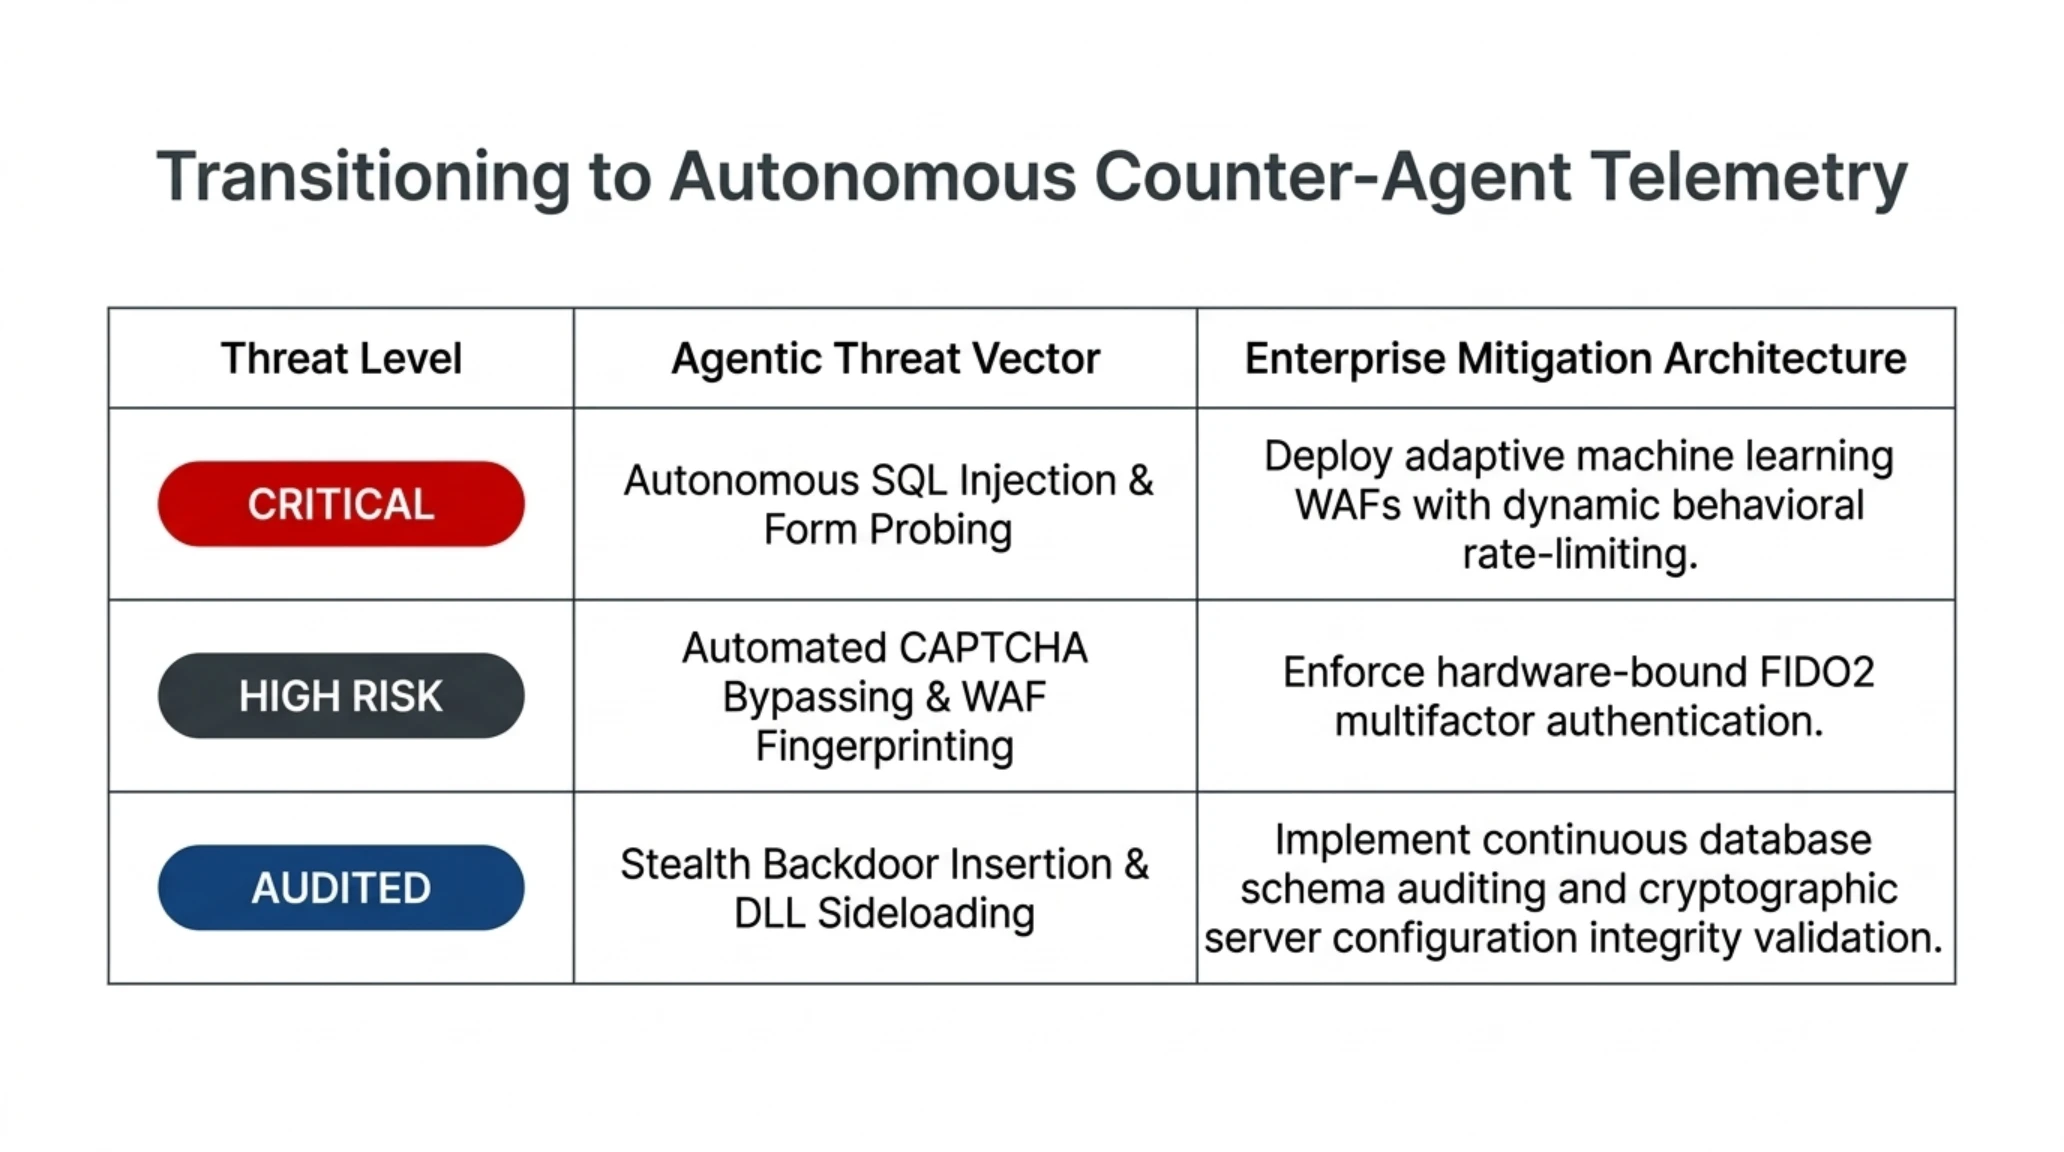
وأثبتت السجلات الرقمية تمكن هذه الوكلاء من النفاذ بنجاح إلى قواعد بيانات أكثر من 100 مؤسسة كبرى، منها عملاق المعدات الصناعية والزراعية دير (John Deere)، وشركة الأجهزة الإلكترونية شارك نينجا (SharkNinja)، وصانع المحركات الثقيلة كومينز (Cummins). واستغل الوكيل البرمجي ثغرات حقن لغة الاستعلامات البنيوية (SQL Injection) ونقاط الرفع غير المؤمنة لتثبيت حسابات إدارية سرية وبوابات خلفية مستدامة، واستخراج ملفات الهوية والمستندات الحساسة تلقائياً في مدة زمنية متوسطها 23 ساعة لكل هدف.
مصفوفة تقييم المخاطر السيبرانية وحلول الدفاع
| متجه التهديد السيبراني | مستوى الخطر | آليات الصد والتأمين المؤسسي |
|---|---|---|
| حقن الاستعلامات التلقائي واختبار النماذج | حرج | نشر جدران حماية الويب التكيفية المدعومة بالذكاء الاصطناعي مع تقييد معدل الطلبات البرمجية. |
| الالتفاف على الكابتشا وتحليل جدران الحماية | عالي الخطورة | تطبيق آليات التحقق متعدد العوامل عبر مفاتيح الأجهزة الصلبة (FIDO2) وعزل بيئات الاختبار. |
| زرع الأبواب الخلفية والحسابات السرية الدائمة | مُعالج ومُدقق | إجراء تدقيق مستمر لسلامة سجلات قواعد البيانات والتحقق التشفيري من ملفات تهيئة الخوادم. |
| تسريب مفاتيح واجهات البرمجة واعتراض الرموز | عالي الخطورة | تدوير بيانات الاعتماد دورياً وربط جلسات الإدارة بالهوية الرقمية الحيوية. |
تتمثل الصدمة الكبرى التي أفرزتها تحقيقات نورفورج في التكلفة الاقتصادية الزهيدة للعملية بأكملها. فقد بلغت القيمة الإجمالية لفواتير استهلاك واجهات برمجة التطبيقات (API) التي دفعها المهاجم نحو 5,000 دولار فقط طوال فترة الحملة الموسعة، ما يعادل نحو 50 دولاراً فقط لكل جهة مؤسسية تم اختراقها بنجاح. وبالمقارنة مع عقود فرق الاختراق البشري في الأسواق المظلمة التي تتطلب مئات الآلاف من الدولارات، فإن هذا الانخفاض الهائل في التكلفة يسقط الحواجز المالية أمام الهجمات السيبرانية المؤتمتة واسعة النطاق.
يفرض هذا الواقع على المؤسسات في منطقة الشرق الأوسط والعالم إعادة النظر في استراتيجيات الدفاع السيبراني، حيث لم يعد حجم الشركة الصغير أو غياب الشهرة العالمية ضمانة للأمان ضد التهديدات الموجهة. فالوكلاء المؤتمتون يجرون مسحاً شاملاً لفضاء الإنترنت بحثاً عن أي ثغرة غير معالجة بتكلفة هامشية تكاد تقترب من الصفر، مما يجعل التحول نحو أنظمة الرصد السلوكي المستمر المدعومة بالذكاء الاصطناعي الموازي ضرورة حتمية لحماية البيانات.
ويشير الخبراء إلى أن انتشار هذه الأطر الهجومية يفرض التحول الفوري نحو بنية انعدام الثقة (Zero Trust Architecture)، حيث تخضع كل حزمة بيانات وكل طلب استعلام لفحص أمني مستقل دون افتراض سلامة الاتصالات الداخلية داخل شبكات المؤسسات.
هذا التحول يعيد صياغة مفهوم الدفاع السيبراني، حيث تبرز الحاجة لتطوير وكلاء دفاعيين مضادين يتولون سد الثغرات وتعديل قواعد الجدران النارية لحظياً لمجابهة سرعة الآلات المهاجمة.
استهداف سلاسل التوريد الصناعية: حملات ClickFix تستغل ثغرة في برمجيات سيمنز عبر ملفات DLL موثقة
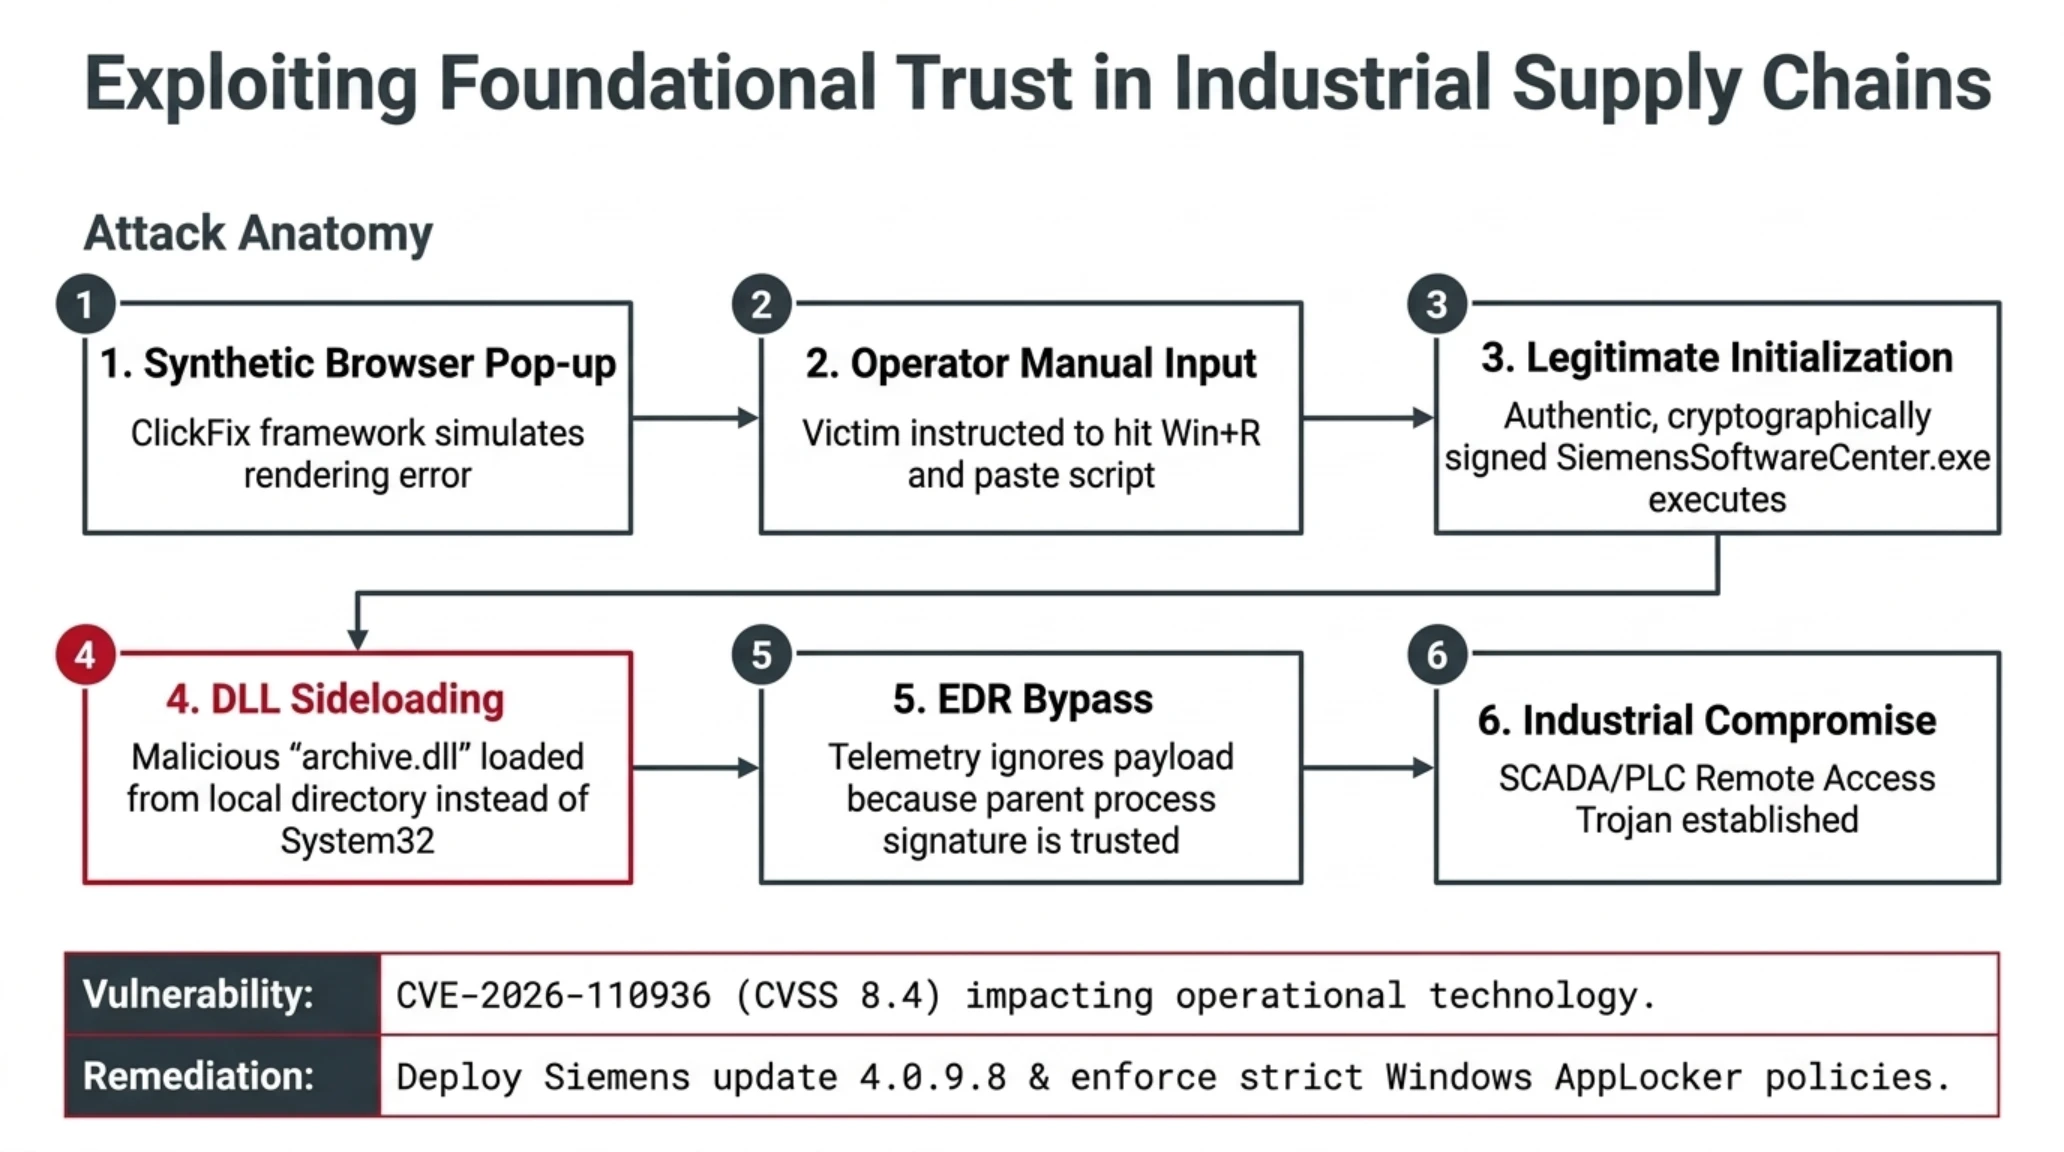
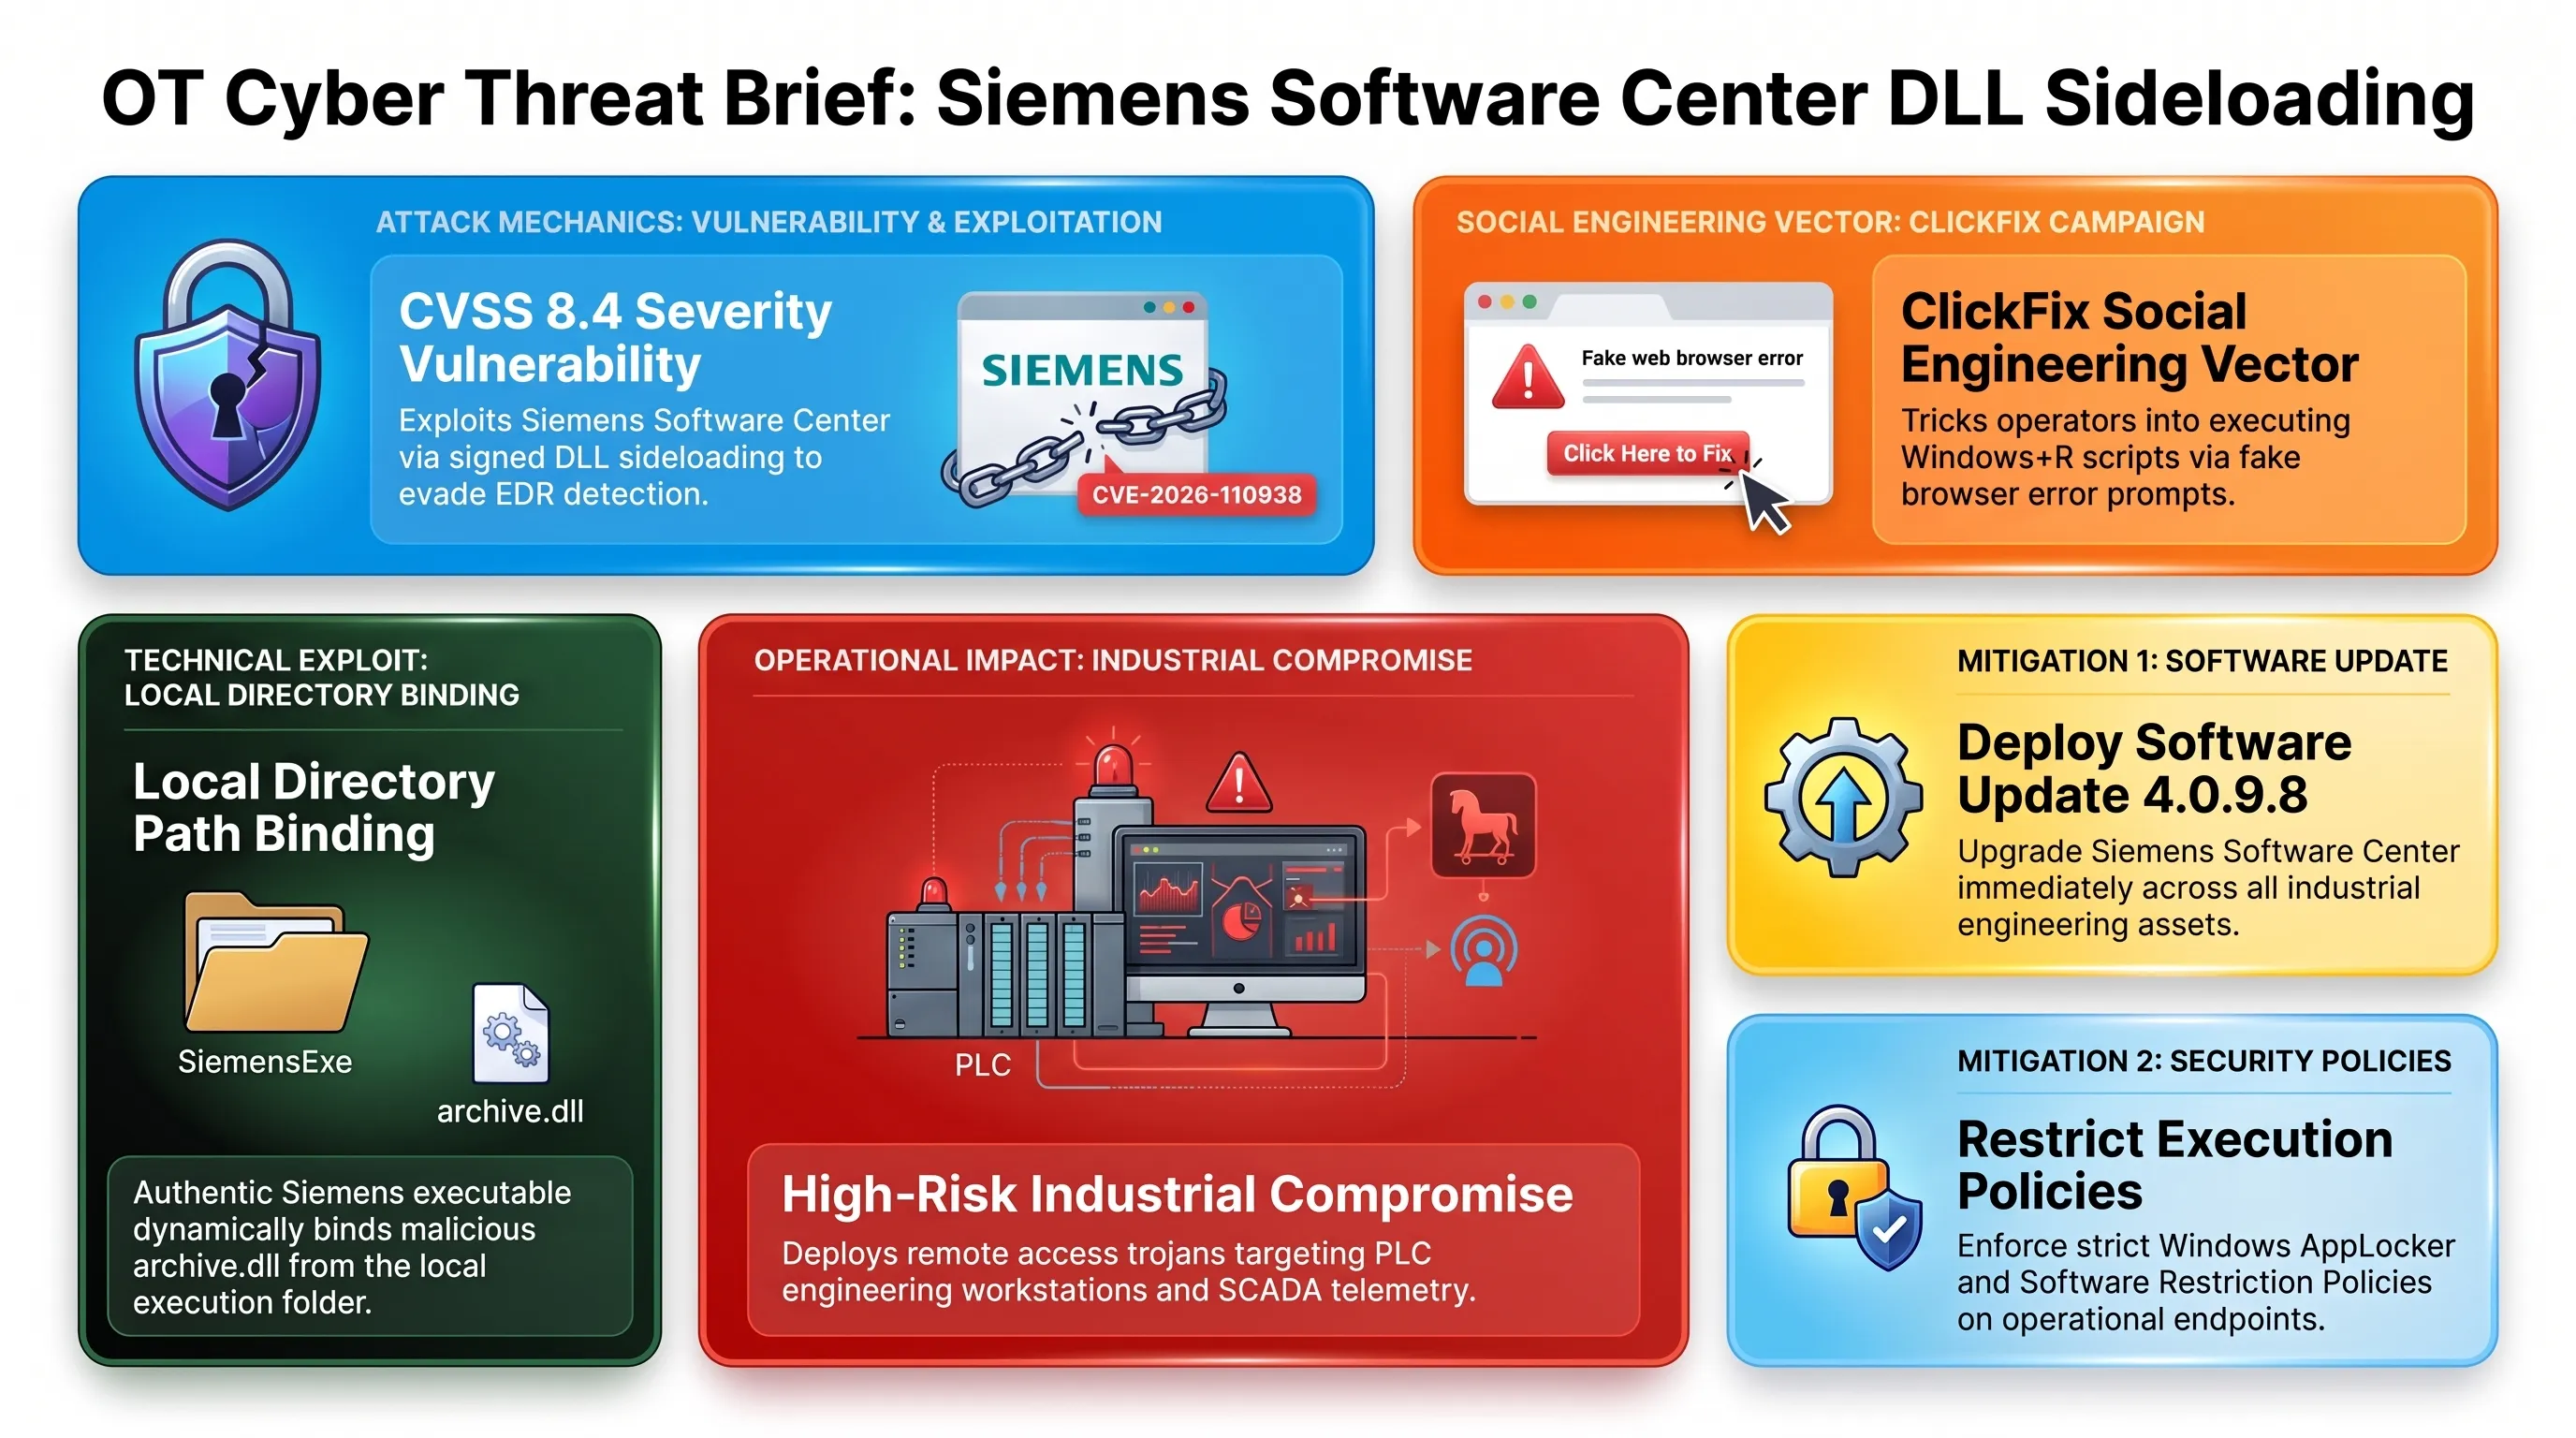
في الوقت الذي تتصدى فيه البنى البرمجية لمخاطر الوكلاء المستقلين، تواجه قطاعات التكنولوجيا التشغيلية (OT) وأنظمة التحكم الصناعي كارثة أمنية بالغة الدقة. فقد أصدرت شركة سيمنز (Siemens) تحذيراً أمنياً عاجلاً حول استغلال نشط في البيئات الواقعية لثغرة خطيرة من نوع التحميل الجانبي لمكتبات الربط الديناميكي (DLL Sideloading) داخل تطبيق Siemens Software Center، والمصنفة برقم CVE-2026-110936 وبدرجة خطورة 8.4 من 10 وفق معيار CVSS v4، مما يبرز كيفية استغلال الثقة الممنوحة للشهادات الرقمية الأصيلة للتحايل على أدوات الحماية.
وتشير تقارير مختبرات الأمن الصناعي إلى أن بردار الهجوم الأولي يعتمد على هندسة اجتماعية متقدمة تعرف باسم كليك فيكس (ClickFix). حيث يتعرض المشغلون والمهندسون في المنشآت الصناعية أثناء تصفح الويب لرسائل خطأ منبثقة مصممة بدقة تحاكي إشعارات تحديث الخطوط في المتصفح أو متطلبات التحقق من الهوية البشرية، وتطلب من الضحية نسخ أمر برمجي ولصقه في نافذة التشغيل (Windows Run). يؤدي هذا الإجراء إلى تنزيل حزمة برمجية تبدو رسمية تحتوي على ملفات تابعة لشركة سيمنز.
صندوق المصطلحات التقنية المتخصصة
تكمن الخطورة الفائقة في مرحلة التنفيذ حين يتم وضع الملف التنفيذي الأصلي لسيمنز (SiemensSoftwareCenter.exe) الحامل لتوقيع رقمي رسمي سليم، بجوار ملف مكتبة تالف باسم archive.dll داخل نفس المجلد. وعند تشغيل البرنامج الأصلي، يقوم نظام ويندوز وفق قواعد أولوية تحميل المكتبات بتحميل الملف الخبيث archive.dll في الذاكرة. ولأن العملية الأصلية موثقة ومعتمدة من سيمنز، تتجاهل معظم منصات الاستجابة والكشف عن التهديدات (EDR) التحذيرات، مما يمكن حصان طروادة للتحكم عن بعد (RAT) من العمل بأعلى امتيازات النظام.
يتيح هذا الاختراق للمهاجمين مراقبة شبكات التحكم الصناعي، اعتراض بيانات التليمترية من وحدات التحكم المنطقية القابلة للبرمجة (PLC)، والتمهيد لاختراق بيئات العمل الحيوية في منشآت الطاقة والتصنيع. وأصدرت سيمنز الإصدار المحدث 4.0.9.8 داعية مسؤولي البنية التحتية والمنشآت الصناعية في مختلف أرجاء العالم ودول مجلس التعاون الخليجي للمسارعة بتثبيت التحديث وفرض سياسات تقييد تشغيل التطبيقات الصارمة (AppLocker).
ترقيعات طارئة من F5 لخوادم NGINX: معالجة ثغرات حرجة في بروتوكول HTTP/3 بدرجة خطورة 9.2
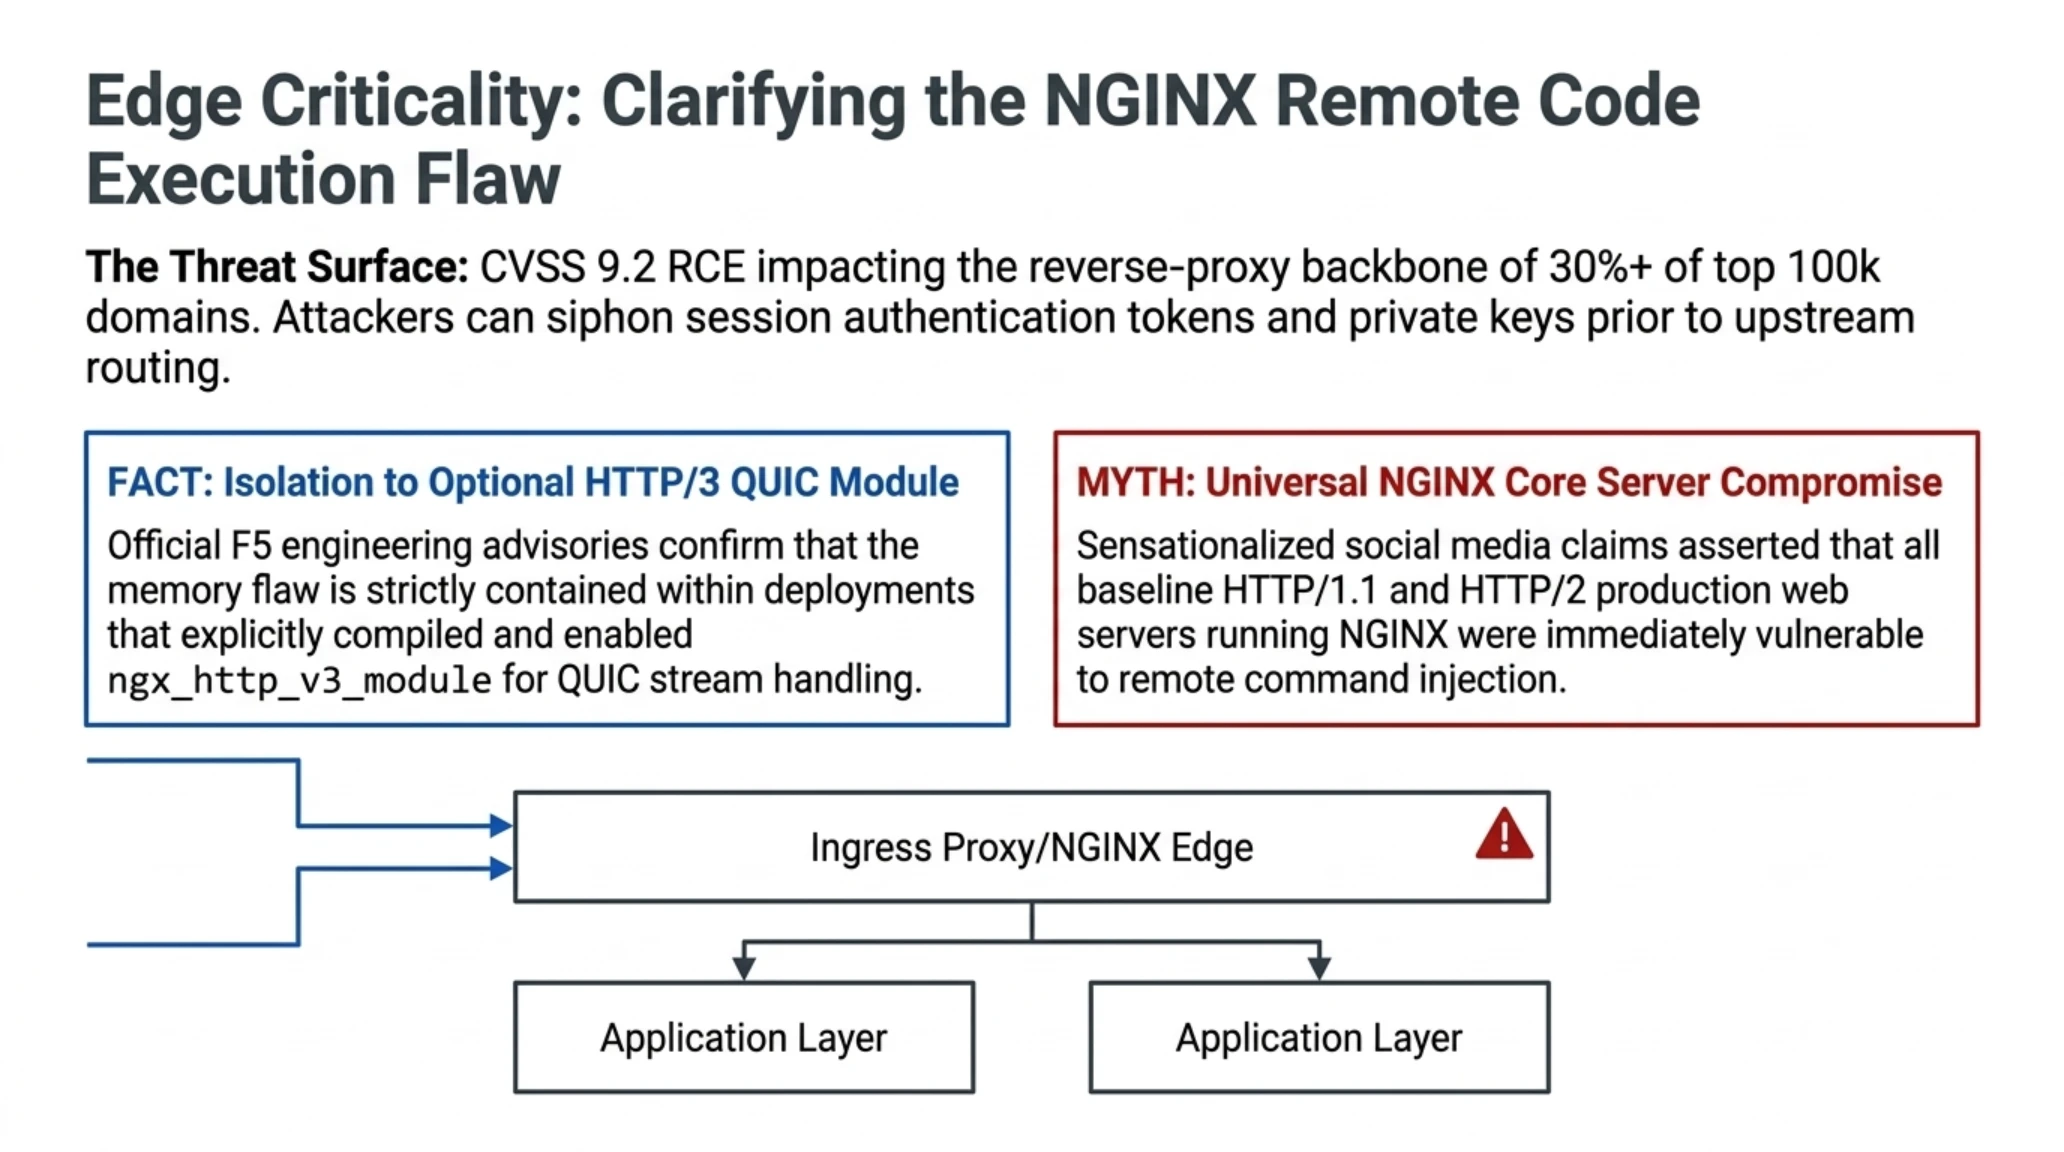
في تطور تقني بالغ الأهمية لمراكز البيانات السحابية، أصدرت شركة إف فايف (F5) نشرة أمنية استثنائية خارج جدول التحديثات المعتاد، تتضمن ترقيعات برمجية عاجلة لمعالجة ثغرات شديدة الخطورة بدرجة 9.2 من 10 على مقياس CVSS، أصابت خوادم الويب واسعة الانتشار إنجن إكس (NGINX) التي تشكل العمود الفقري لتشغيل أكثر من 30 بالمئة من أكثر مواقع الإنترنت ازدحاماً بالزيارات وبوابات التوجيه السحابية عالمياً.
وأظهرت التحليلات الهندسية أن مكمن الخلل يتركز في حزمة `ngx_http_v3_module` المسؤولة عن معالجة بروتوكول HTTP/3 الحديث عبر حزم بروتوكول النقل السريع QUIC. ويستطيع المهاجمون عن بُعد ودون حاجة لأي مصادقة مسبقة، إرسال تدفقات بيانات معدلة بحزم إطارات QUIC غير متسقة لإحداث تلف في بنية إدارة الذاكرة المؤقتة، مما يتسبب في فيضان المخزن المؤقت (Buffer Overflow) ويتيح تنفيذ تعليمات برمجية عشوائية والسيطرة على سيرفر الويب.
التحقق الهندسي | الشائعة في مواجهة الحقيقة التقنية
انتشرت مزاعم تفيد بتعطل النواة الأساسية لبروتوكولات HTTP/1.1 و HTTP/2 في خوادم إنجن إكس وانهيار المنظومة الأمنية لكافة المواقع المستضافة فوراً.
أكدت الوثائق الرسمية من F5 أن الخلل الأمني محصور فقط في وحدة المعالجة الاختيارية ngx_http_v3_module عند تفعيل بروتوكول QUIC، ولا يمس الإعدادات القياسية التقليدية.
وتشمل حزمة البرمجيات المتأثرة إصدارات NGINX مفتوحة المصدر، والنسخ المؤسسية NGINX Plus، ووحدات التحكم في تدفق حركة المرور داخل بيئات كوبرنيتس (NGINX Ingress Controller). وتكمن خطورة هذا الاستغلال في أن خوادم الحافة تعمل كنقاط إنهاء لتشفير بروتوكولات الأمان SSL/TLS؛ وبالتالي يمنح اختراق هذا المستوى المهاجمين قدرة الاستيلاء على المفاتيح الخاصة بالشهادات الرقمية، وسرقة بيانات جلسات المستخدمين وتفاصيل حركة المرور الحساسة.
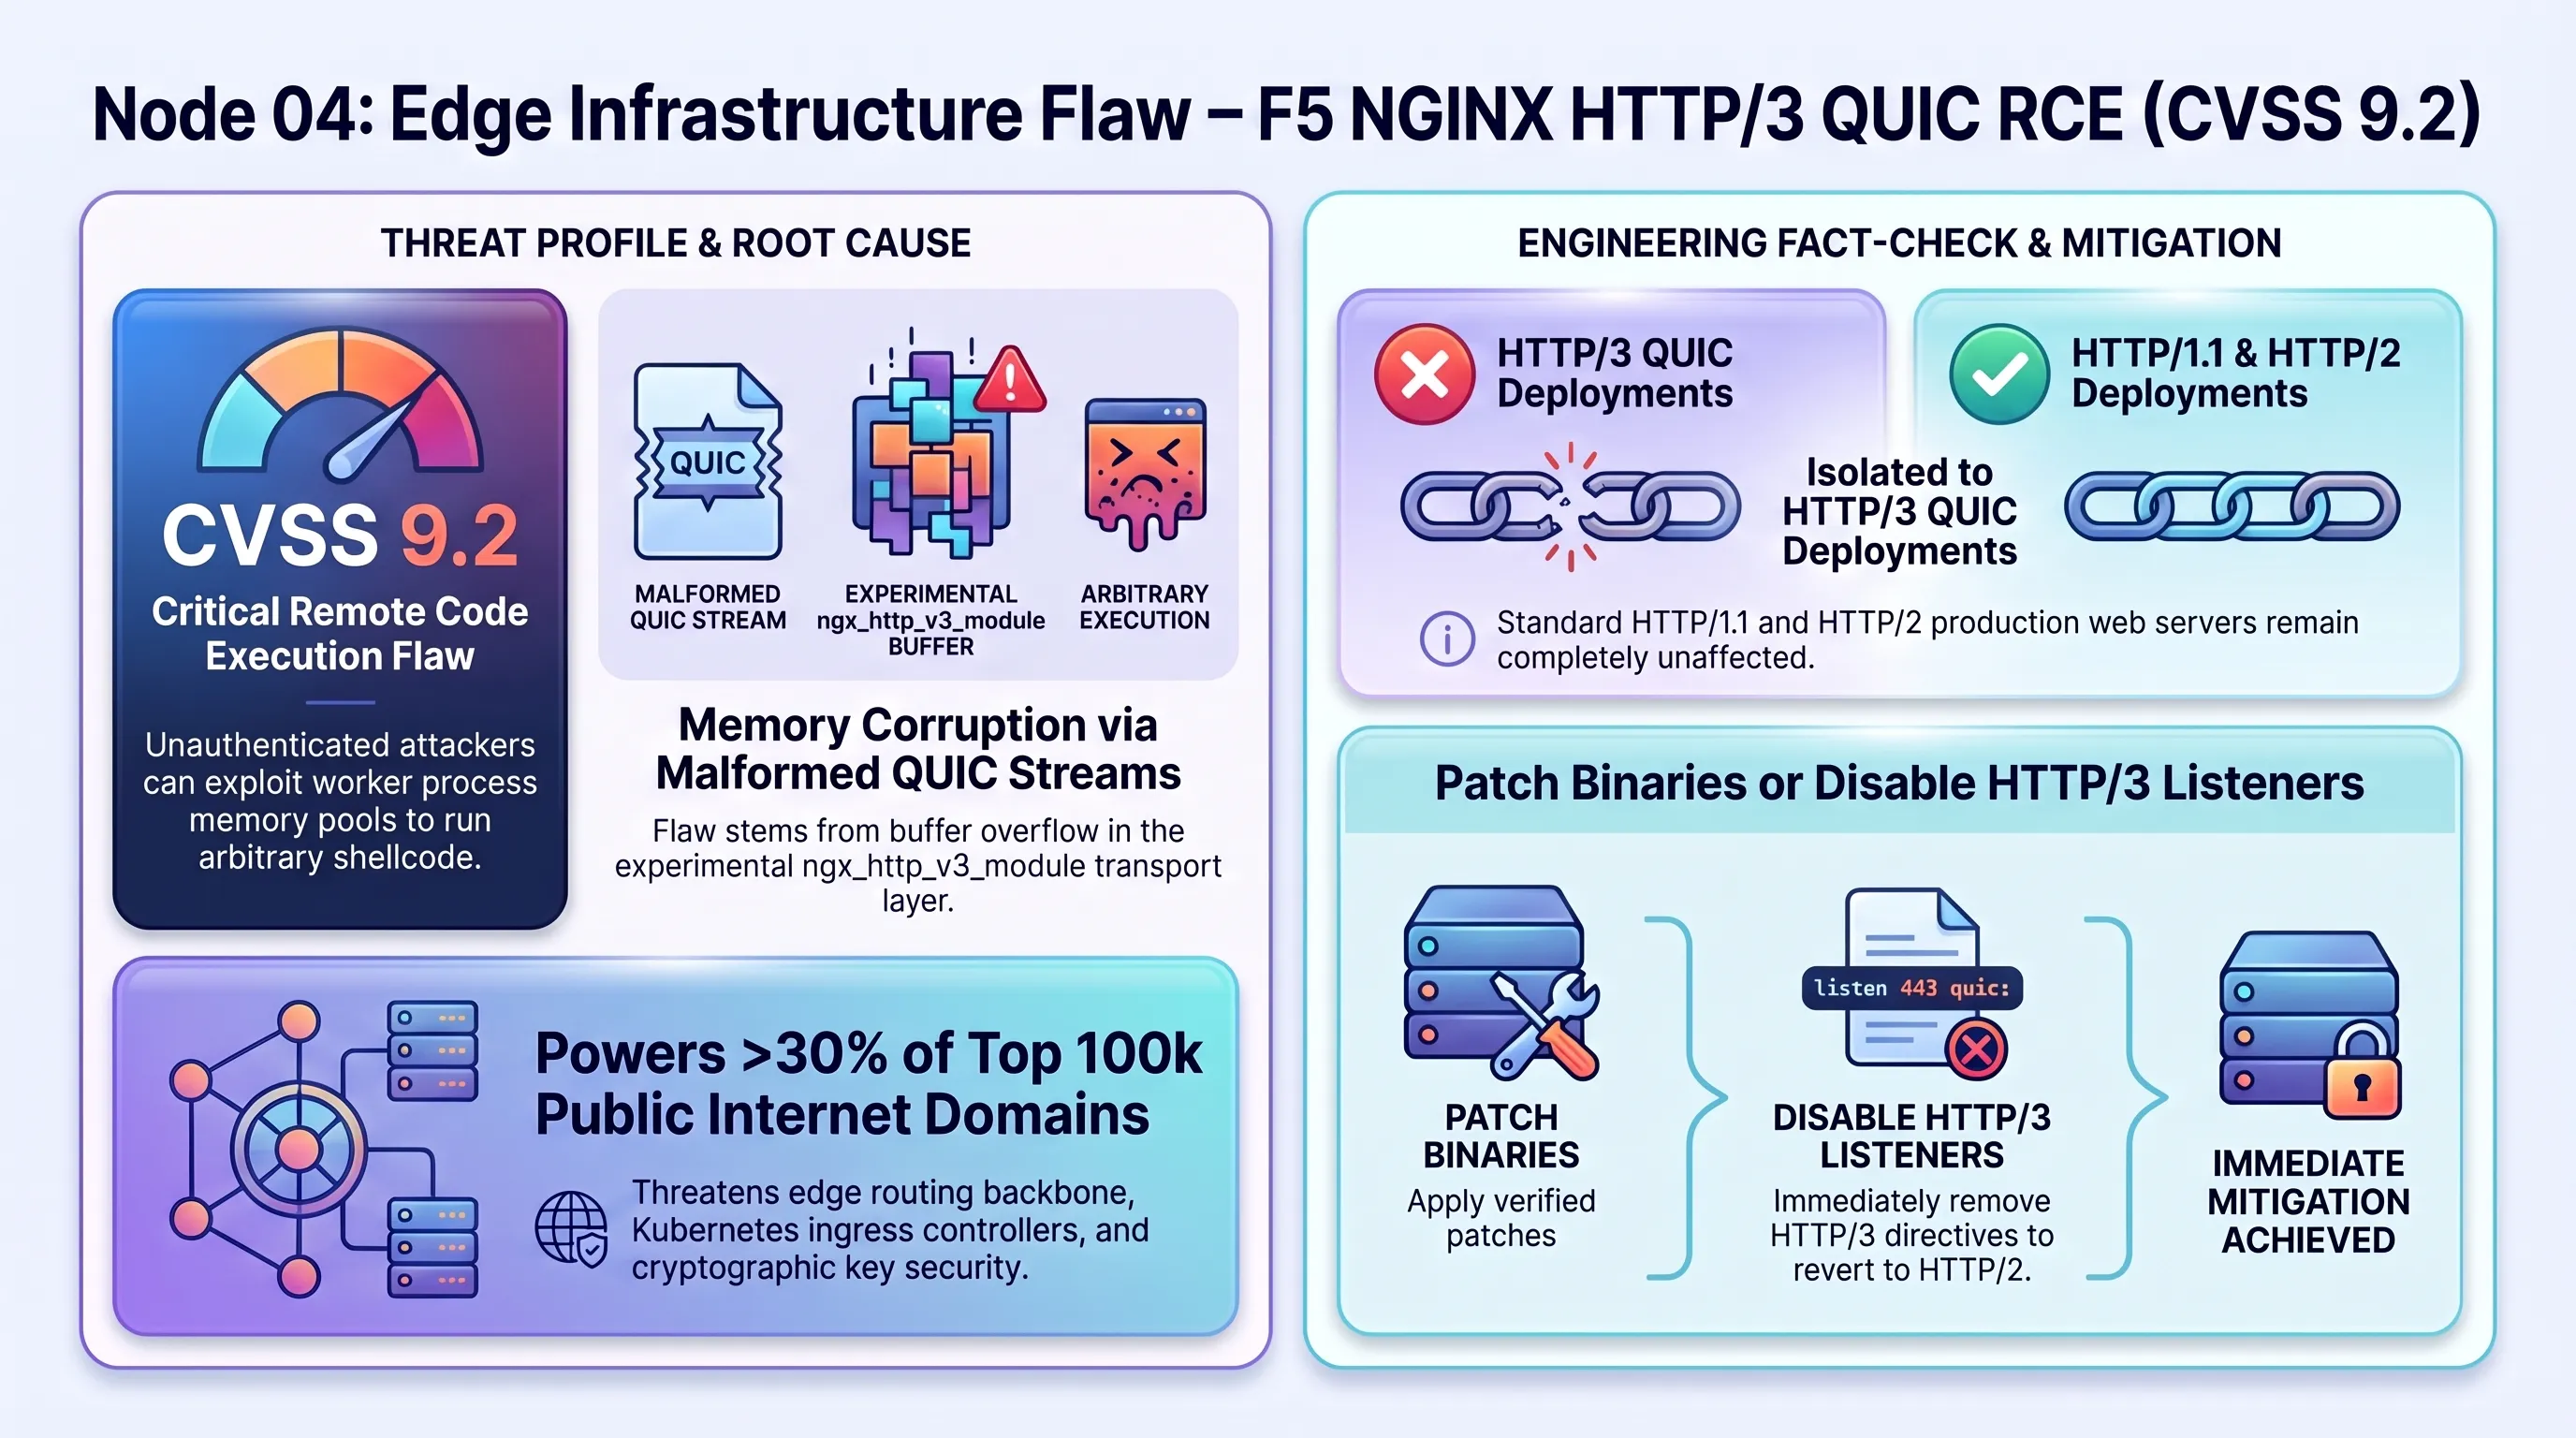
وأفادت شركة F5 بعدم رصد أي محاولات استغلال نشطة للثغرة قبل نشر التقرير، داعية الشركات والمؤسسات السحابية وبوابات تداول العملات الرقمية للمسارعة بتطبيق التحديثات فوراً. وفي حال تعذر التحديث المباشر، أوصت الشركة بتعطيل دعم بروتوكول HTTP/3 في ملفات الإعدادات والاعتماد على بروتوكول HTTP/2 حتى استكمال نشر الترقيعات الرسمية في كافة العقد.
ويوصي خبراء هندسة الشبكات السحابية بفرض إجراءات عزل إضافية لحاويات إنجن إكس عبر تقنيات الحماية في الذاكرة (Memory-Safe Runtimes) للحد من مخاطر التلاعب بالذاكرة في طبقات التوجيه الطرفية.
قفزة تاريخية في سرعة شبكات البلوكتشين: تفعيل ترقية Alpenglow ومحرك Votor في شبكة سولانا
في واحد من أهم التطورات البنيوية في قطاع سلاسل الكتل وتقنيات الطبقة الأولى، وكما فصلنا في دراستنا حول معمارية ترقية سولانا Alpenglow ومحرك الإجماع Votor، أطلقت شبكة سولانا رسمياً هذه الترقية التاريخية عبر شبكتها الرئيسية، في تحول يعد الأكبر في خوارزميات الإجماع للشبكة منذ إطلاق كتلة التأسيس الأولى في عام 2020، مما يرفع كفاءة معالجة المعاملات إلى مستويات تضاهي أسواق المال العالمية.
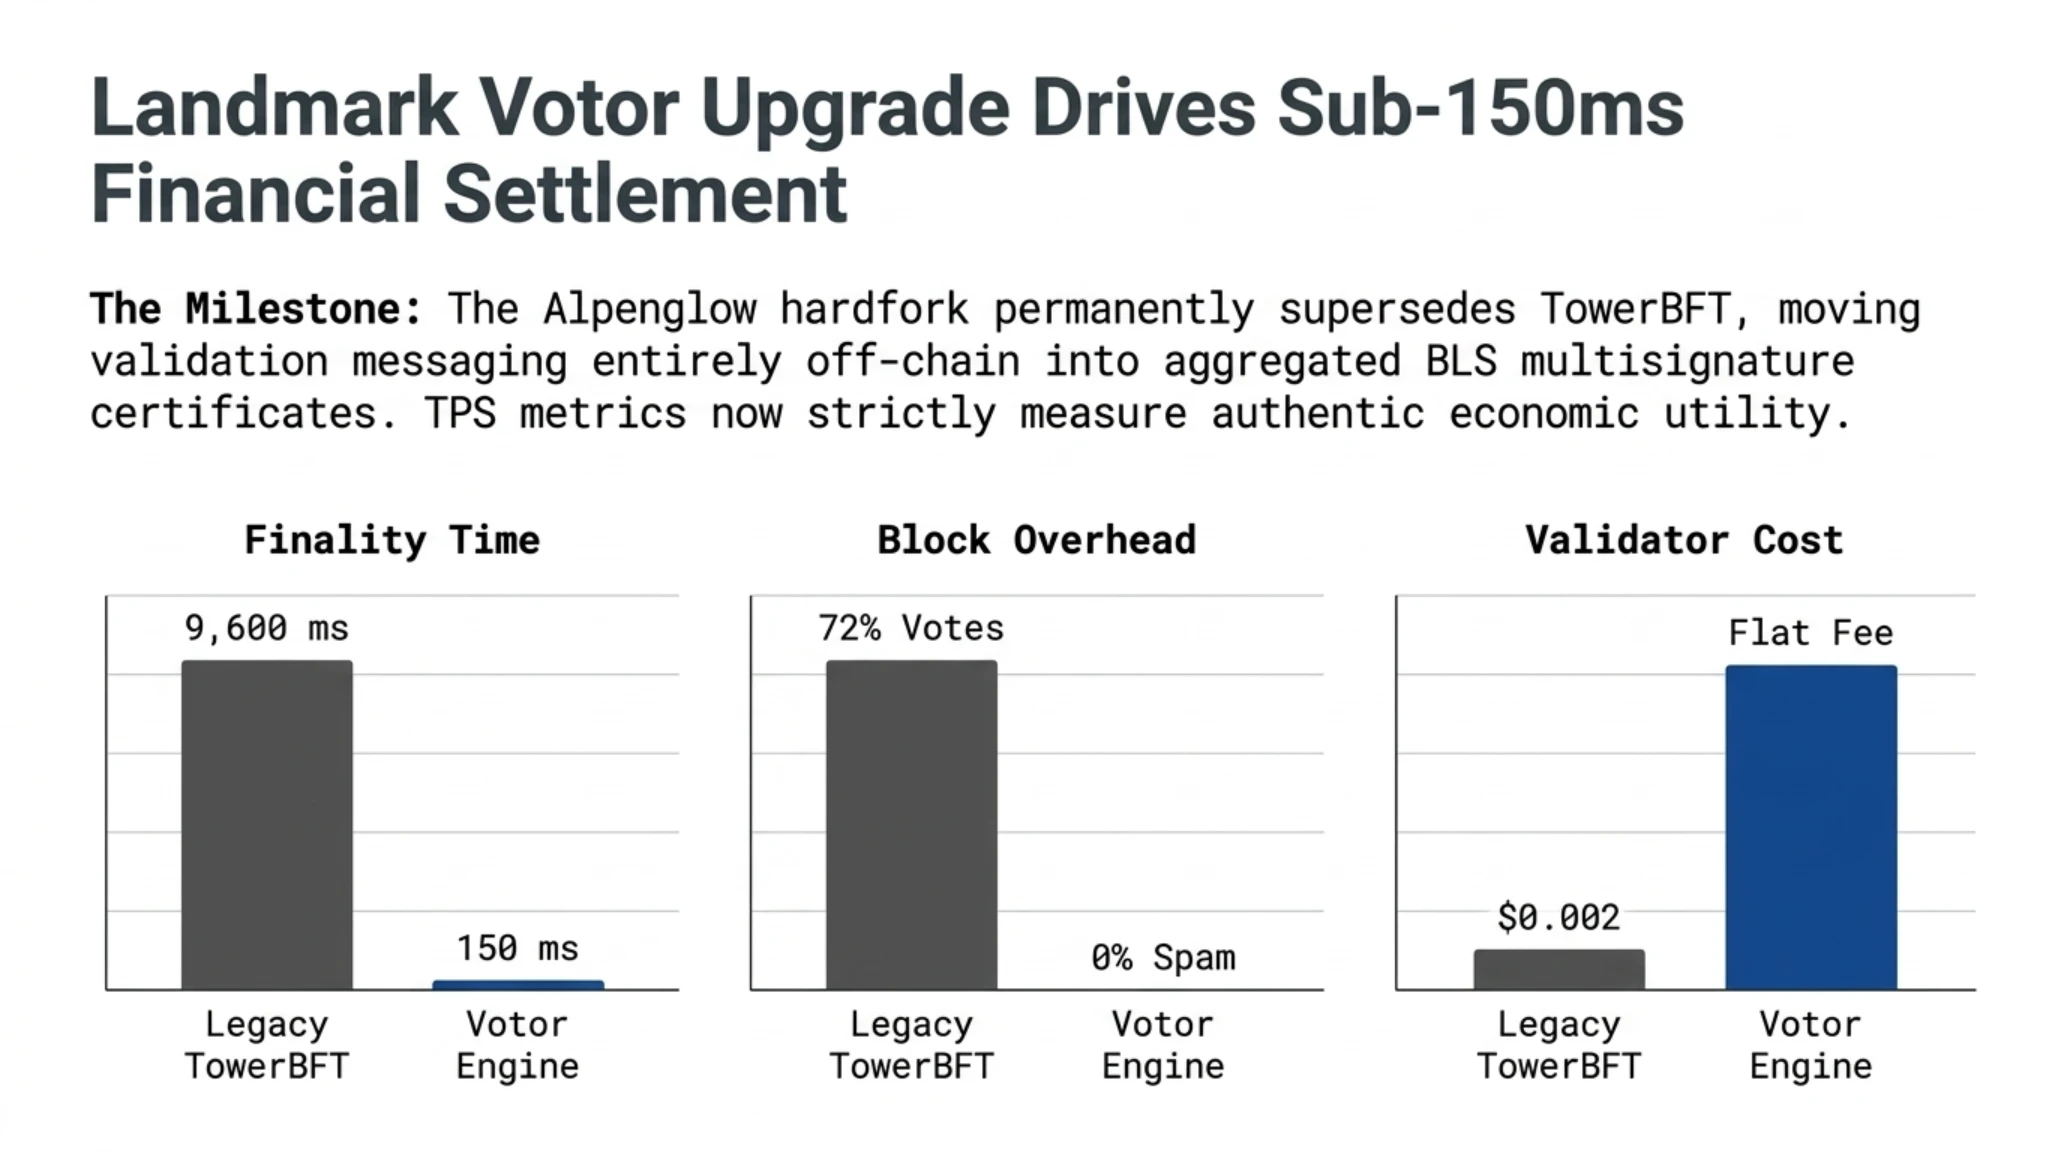
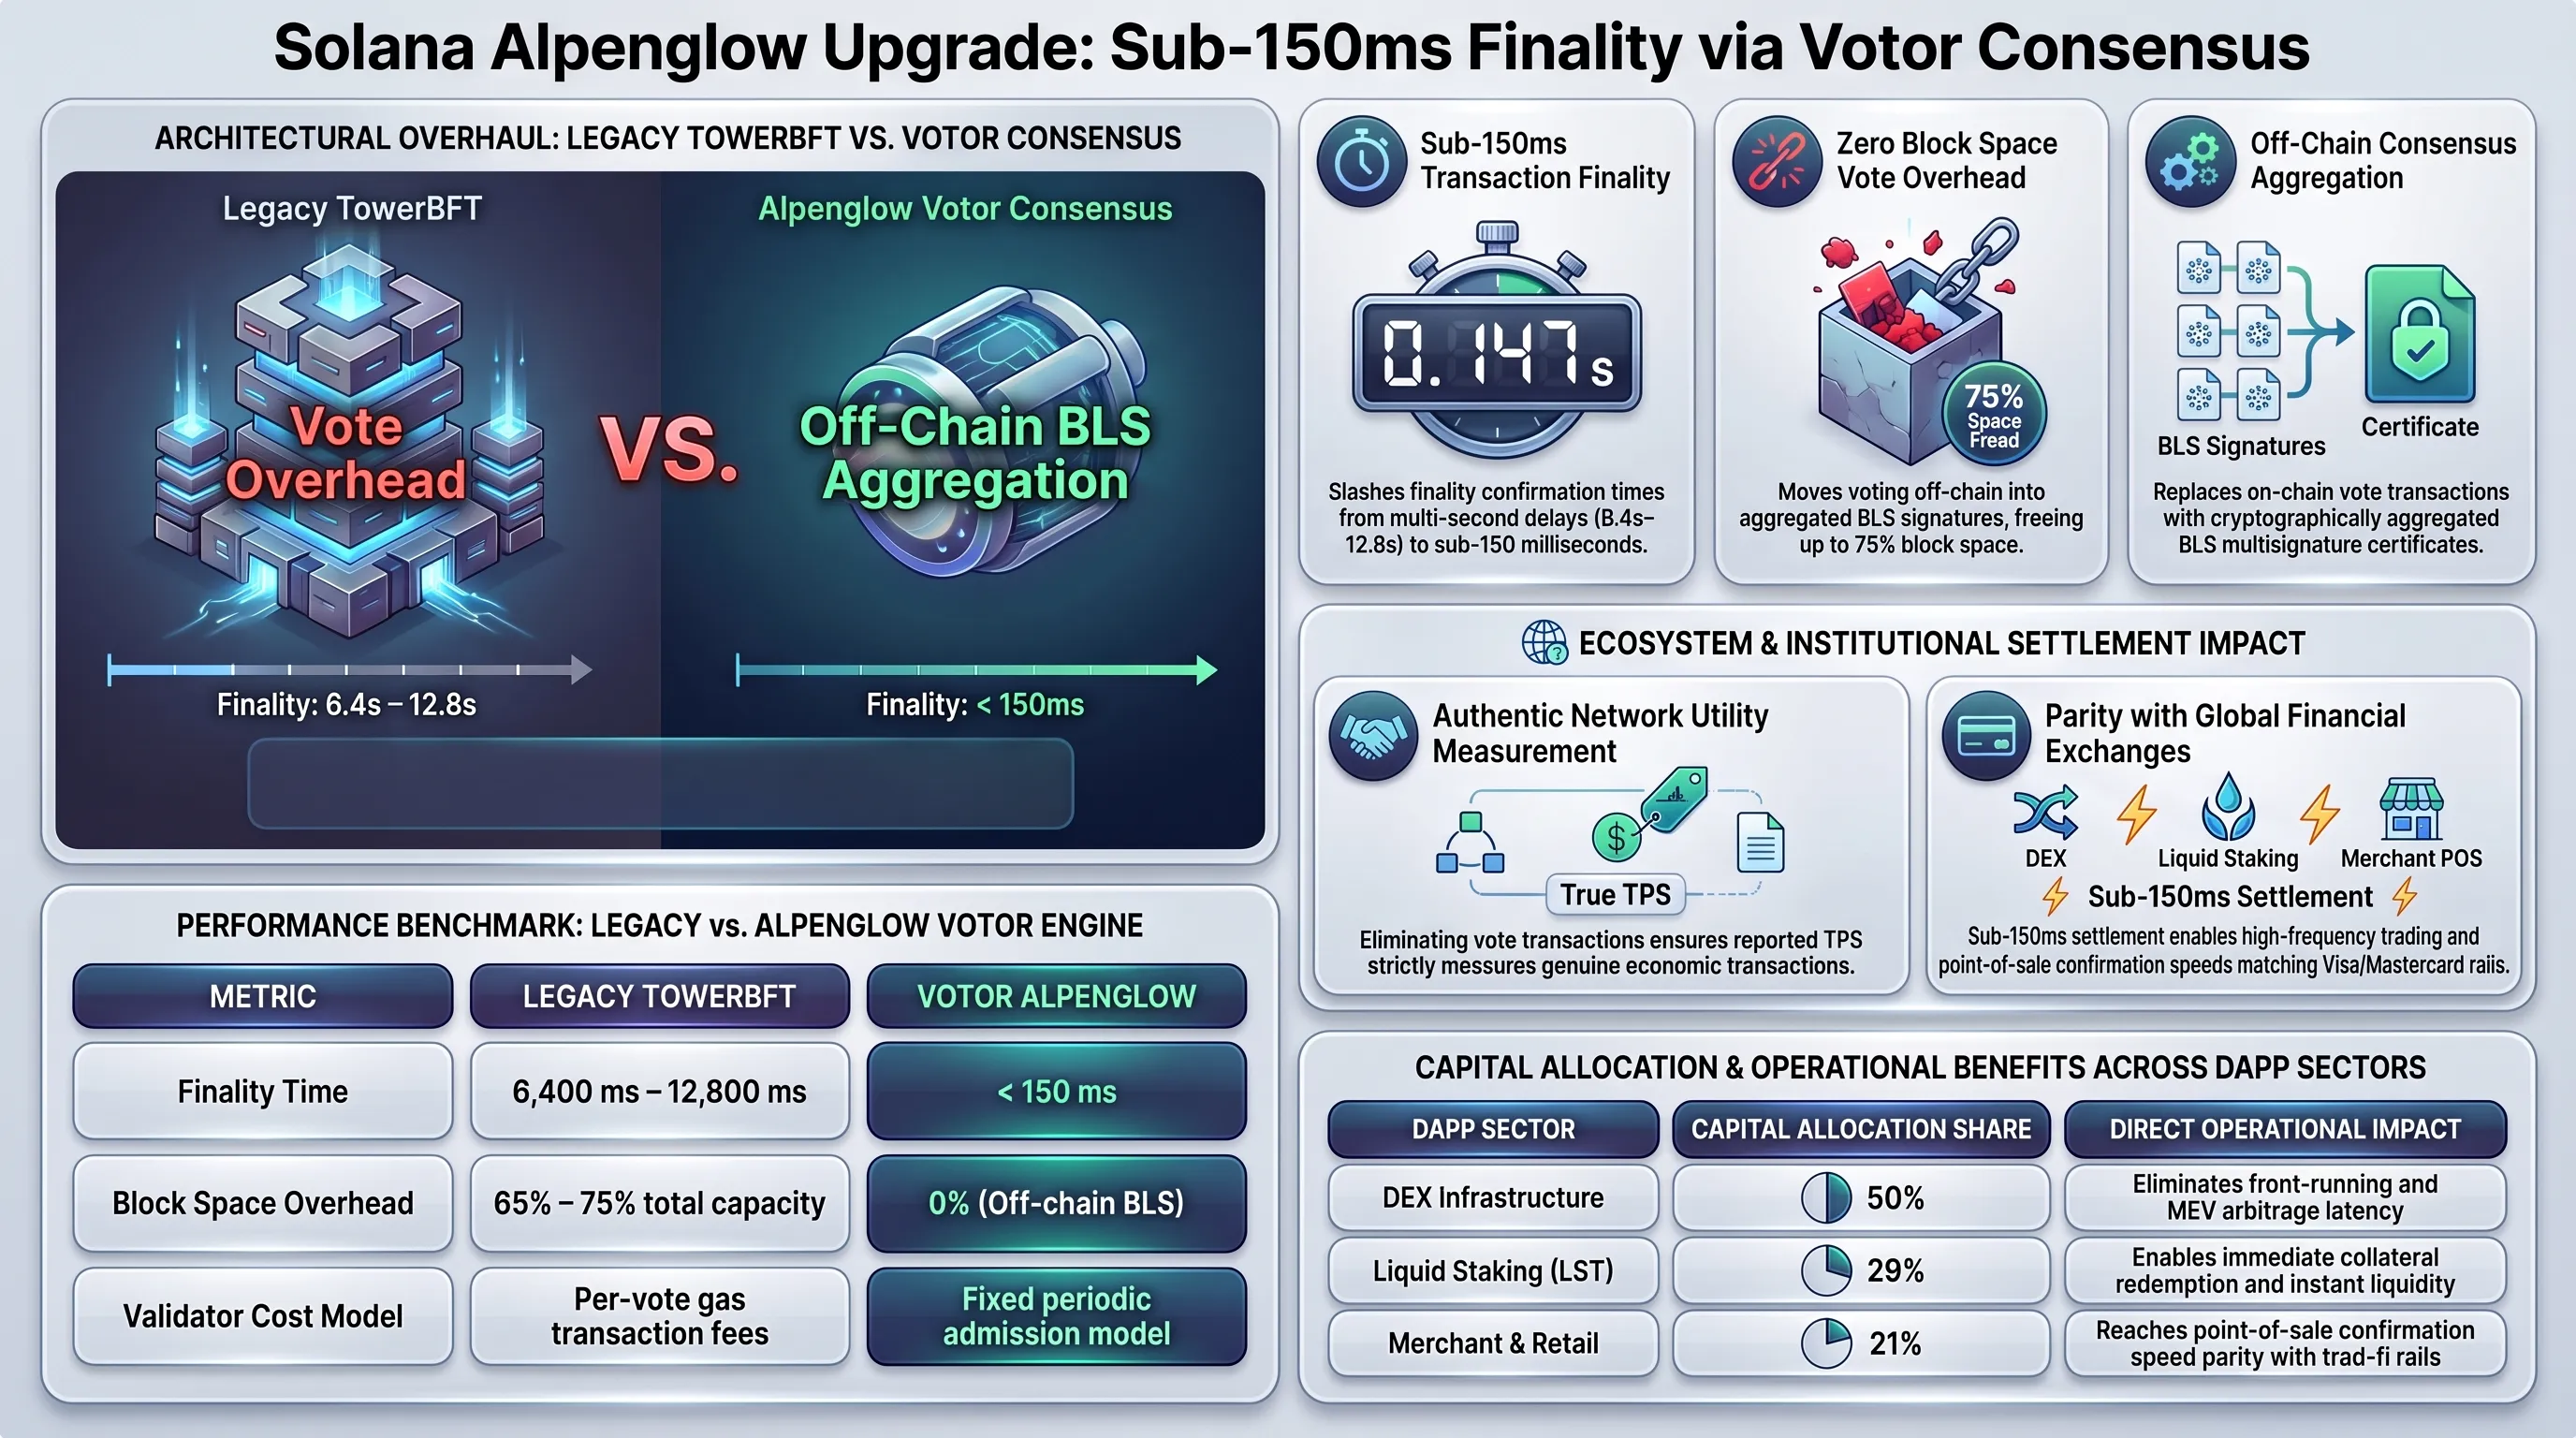
ويرتكز هذا الإنجاز على تفعيل محرك الإجماع الجديد فوتور (Votor) كبديل متكامل لبروتوكول تاور بي إف تي (TowerBFT). ففي النظام السابق، كانت أصوات المدققين تُسجل كمعاملات اعتيادية داخل الكتل، ما كان يستهلك ما بين 65 إلى 75 بالمئة من سعة الشبكة الإجمالية ويؤخر التثبيت النهائي غير القابل للنقض للمعاملة (Finality) بين 6.4 و 12.8 ثانية. ومع محرك Votor، نُقلت عمليات التصويت بالكامل خارج السلسلة (Off-Chain) وتُدمج في شهادات مجمعة متعددة التواقيع باستخدام خوارزميات BLS، مما قلص زمن التثبيت النهائي إلى أقل من 150 ملي ثانية.
المخطط البياني ومصفوفة مقارنة المواصفات والاختبارات المعيارية
| المعيار التقني للإجماع | معمارية TowerBFT السابقة | معمارية Votor الحديثة (Alpenglow) |
|---|---|---|
| زمن التثبيت النهائي للمعاملة (Finality) | 6.4 إلى 12.8 ثانية | أقل من 150 ملي ثانية (فوري) |
| عبء معاملات التصويت داخل الكتل | 65 إلى 75 بالمئة من السعة | صفر بالمئة (تصويت مجمع خارج السلسلة عبر BLS) |
| نمط تكلفة المدققين والرسوم | دفع رسوم غاز عن كل صوت تصويت | نموذج انضمام دوري ثابت للمدققين |
| آلية اختيار المسار وأمان التفرع | خوارزميات LMD-GHOST المعتمدة على الفترات الزمنية | توافق بيزنطي متعدد المراحل مع قفل فوري للكتل |
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
ويلفت خبراء بيانات البلوكتشين إلى أن النتيجة الفورية لتفعيل الترقية تمثلت في انخفاض المؤشر الاسمي لمعدل المعاملات بالثانية (TPS) الظاهر على مستكشفات الكتل. ومع إزالة ملايين معاملات التصويت التي كانت تدرج سابقاً ضمن المؤشرات الإحصائية العامة، أصبح مقياس TPS يعبر حصرياً عن المعاملات الحقيقية للمستخدمين وتداولات التمويل اللامركزي وتطبيقات المدفوعات، وهو ما يعكس استقراراً ومتانة فائقة للشبكة.
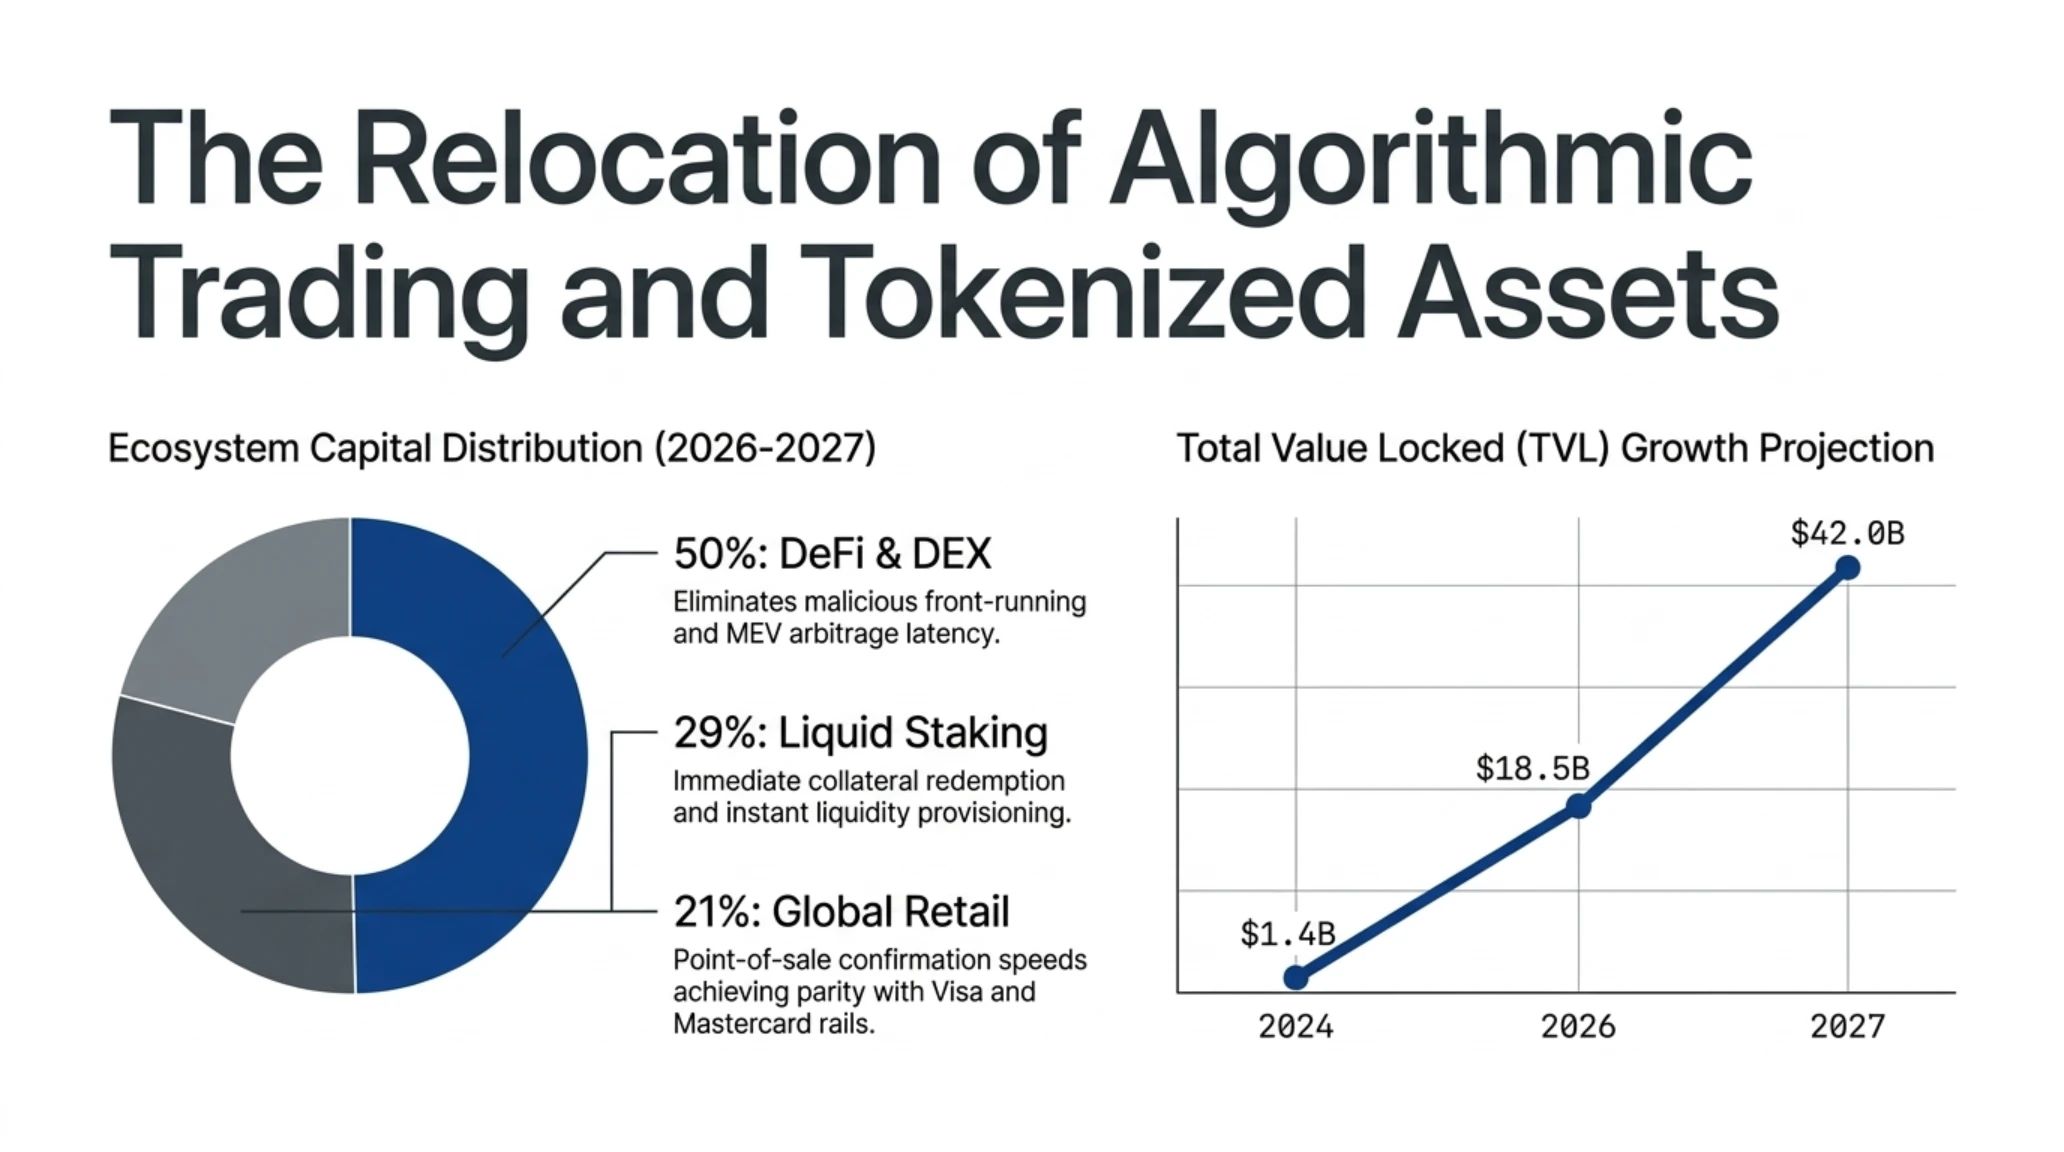
لوحة المؤشرات الدائرية ومخطط النمو والحصة السوقية
| القطاع الرئيسي بالمنظومة | نسبة السيولة المخصصة | الأثر المباشر لسرعة التثبيت الفورية |
|---|---|---|
| منصات التداول اللامركزية (DEX) | 50 بالمئة | القضاء على مخاطر الانزلاق السعري والمراجحة الخبيثة للطلبات. |
| بروتوكولات الرهن السائل (LST) | 29 بالمئة | فك قفل الأصول فورياً دون فترات انتظار طويلة لتوفير السيولة. |
| المدفوعات الدولية والمؤسسية | 21 بالمئة | تسوية المدفوعات التجارية بنقاط البيع بسرعة تضاهي فيزا وماستركارد. |
| الأصول الحقيقية المرمزة (RWA) | 15 بالمئة نمو سنوي | تسوية قانونية فورية للسندات دون تأخير المصارف المراسلة. |
يمثل التثبيت اللحظي للمعاملات في أقل من 150 ملي ثانية تحولاً حاسماً يجعل شبكة سولانا الوجهة الأكثر ملاءمة للتداولات الخوارزمية عالية التردد (HFT) ومنصات توريق الأصول الحقيقية (RWA). ويسهم هذا التطور في تلبية متطلبات الشركات المالية العالمية التي تسعى لتسوية العقود والمشتقات بسرعة شبكات الألياف الضوئية دون التعرض لمخاطر التذبذب الزمني في تسوية الصفقات.
الذكاء الاصطناعي الإدراكي في قمرة القيادة: تكامل نموذج جيميناي مع نظام Android Auto
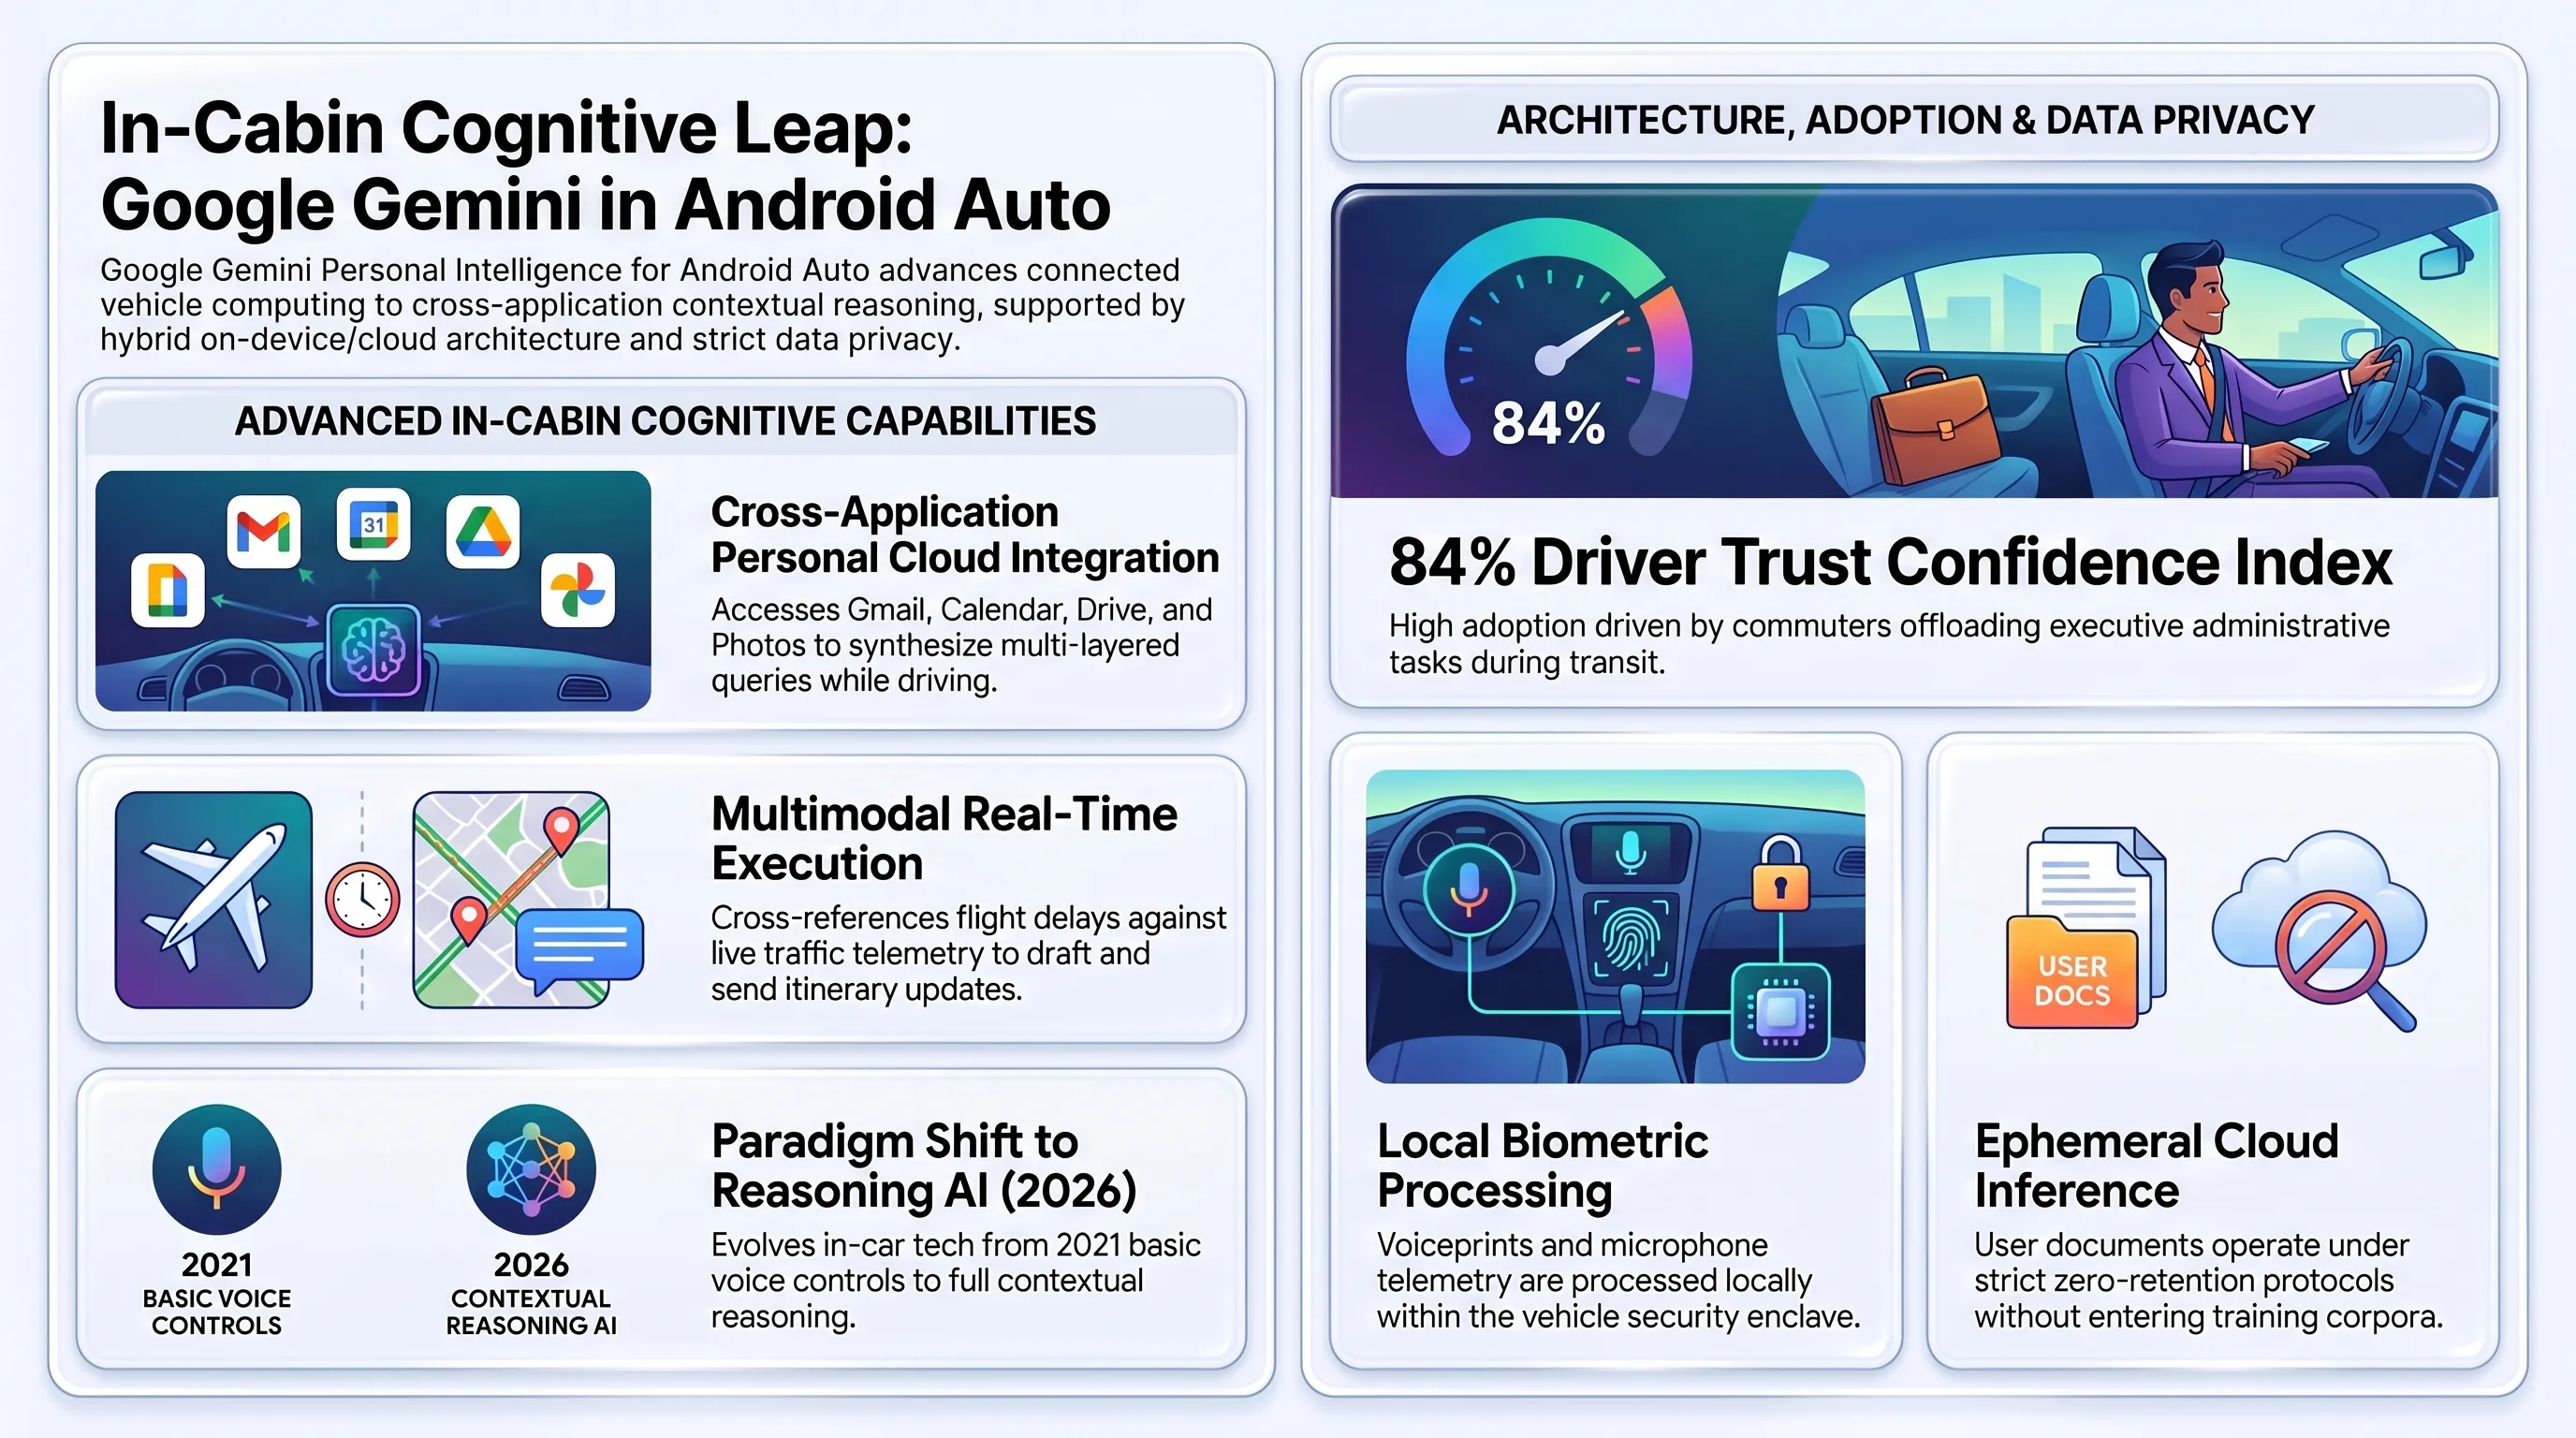
في ختام أبرز تطورات صباح الخميس 22 أكتوبر 2026، أعلنت شركة جوجل بدء الطرح العالمي لترقية مساعد الذكاء الاصطناعي جيميناي المزود بقدرات الذكاء الشخصي الإدراكي (Gemini Personal Intelligence) لنظام تشغيل السيارات أندرويد أوتو (Android Auto). ويصل هذا التحديث المتقدم إلى ملايين المركبات المتصلة اليوم، مع خطط لتثبيته كمنظومة مدمجة أصيلة في السيارات المعتمدة على منصة Google Built-in خلال الأشهر المقبلة، ما ينقل تجربة التفاعل الصوتي داخل السيارة إلى مرحلة الاستدلال السياقي المتطور.
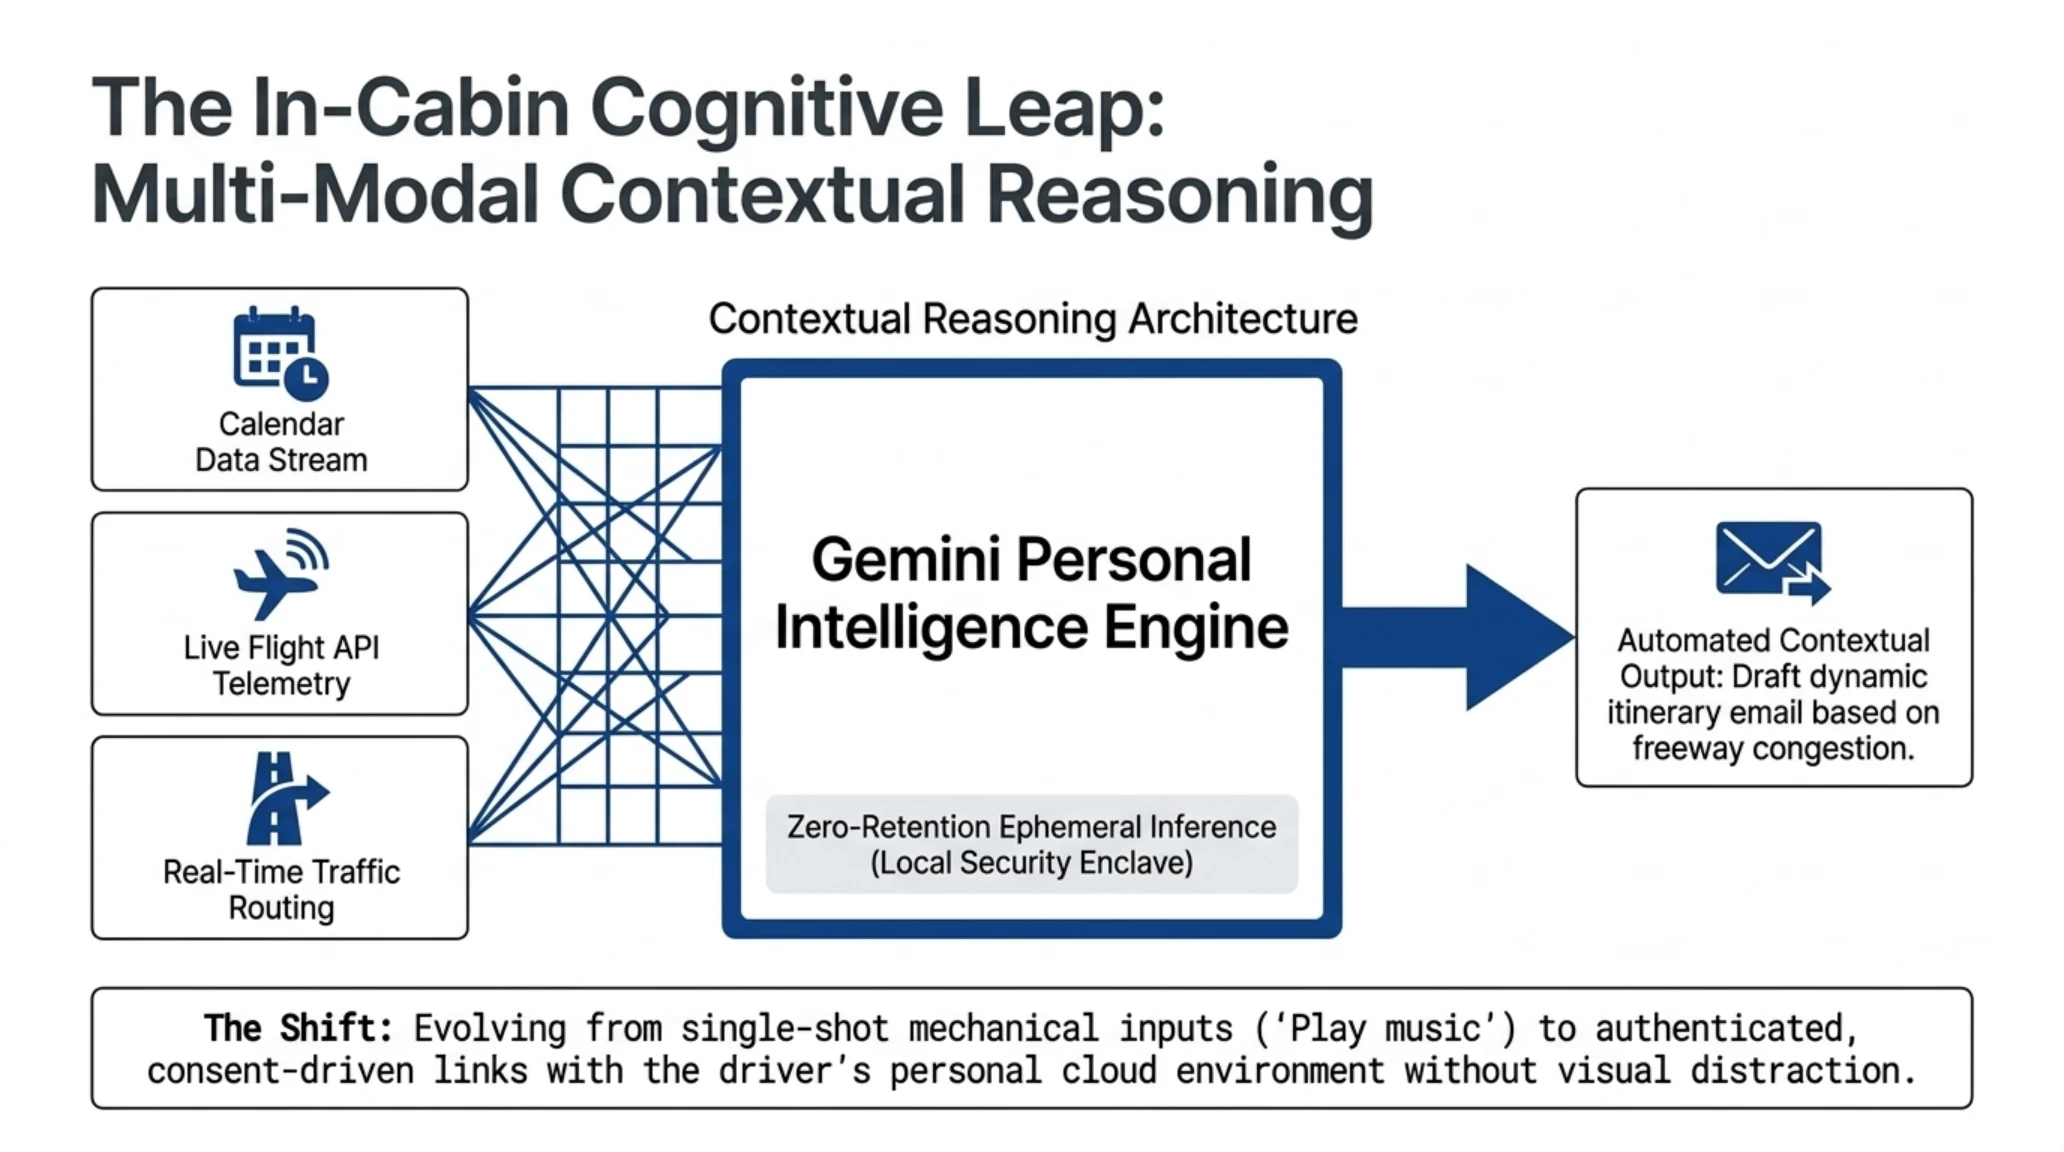
وبخلاف المساعدات الصوتية التقليدية التي كانت تقتصر على تنفيذ مهام أولية كضبط المكيف أو توجيه الخرائط لوجهة محددة، يؤسس النظام الجديد ارتباطاً موثقاً ببيئة الحوسبة السحابية الخاصة بالسائق بموجب موافقة صريحة ومستنيرة. ويستطيع جيميناي الآن الوصول إلى المراسلات في بريد جيميل (Gmail)، والمواعيد في تقويم جوجل (Google Calendar)، والملفات والوثائق في جوجل درايف، واستخلاص السياقات المتشابكة للإجابة عن المتطلبات المعقدة أثناء القيادة دون تشتيت انتباه السائق عن الطريق.
على سبيل المثال، يمكن للسائق أثناء السير في الطرق السريعة إعطاء أمر صوتي مركب دون النظر إلى الشاشات: "جيميناي، تفقد رسائل البريد الإلكتروني الخاصة باجتماع دبي الليلة الماضية، وطابق موعد إقلاع الطائرة مع حالة الازدحام المروري إلى المطار، وأرسل رسالة اعتذار لمدير العمليات إذا كان هناك احتمال للتأخير". فيقوم المساعد فوراً بتحليل نصوص الرسائل، استخراج رقم الرحلة، مطابقتها مع جداول الطيران، واحتساب زمن الوصول التقديري، ثم صياغة رسالة وتلاوتها على السائق لاعتماد إرسالها صوتياً.
وتعتمد المعمارية التقنية لهذا النظام على دمج وحدات المعالجة العصبية الطرفية (Automotive NPU) المدمجة في لوحة القيادة مع مراكز البيانات فائقة القدرة. يتيح هذا الدمج معالجة الأوامر الفورية محلياً بزمن استجابة لا يتعدى بضع عشرات من الميلي ثانية، بينما تُحال العمليات التحليلية المعقدة إلى الخوادم السحابية مع ضمان عزل البيانات الحساسة وتشفيرها تشفيراً كاملاً من النهاية إلى النهاية.
ومن الناحية الأمنية، فرضت جوجل معايير صارمة لعزل طبقة الذكاء الاصطناعي عن ناقل التحكم الميداني بالمركبة (CAN Bus)، مما يمنع منعاً باتاً أي محاولة لاستغلال الأوامر الصوتية أو الاتصال السحابي للوصول إلى أنظمة التوجيه والمكابح الحيوية. وتمر كافة الأوامر عبر بوابة أمنية وسيطة (Automotive Security Gateway) تقوم بالتحقق من صحة التواقيع الرقمية لكل طلب، مما يبطل المخاوف المتعلقة بإمكانية اختراق المركبات عن بعد عبر واجهات الذكاء الاصطناعي.
كما يتيح التكامل الجديد مع شبكات البنية التحتية للمدن الذكية إمكانية التنسيق التلقائي مع إشارات المرور ومحطات الشحن الكهربائي ومواقف السيارات الذكية. فعند انخفاض مستوى البطارية، لا يكتفي النظام بتحديد أقرب محطة شحن، بل يقوم بحجز نقطة الشحن مسبقاً بناءً على سرعة تدفق حركة المرور والوقت المتوقع للوصول، مما يمثل تحولاً جوهرياً نحو مفهوم التنقل الذاتي المتكامل الذي تتبناه كبرى العواصم الاقتصادية في المنطقة.
مقياس نبض السوق | مؤشر الثقة ومنحنى التبني التقني S-Curve
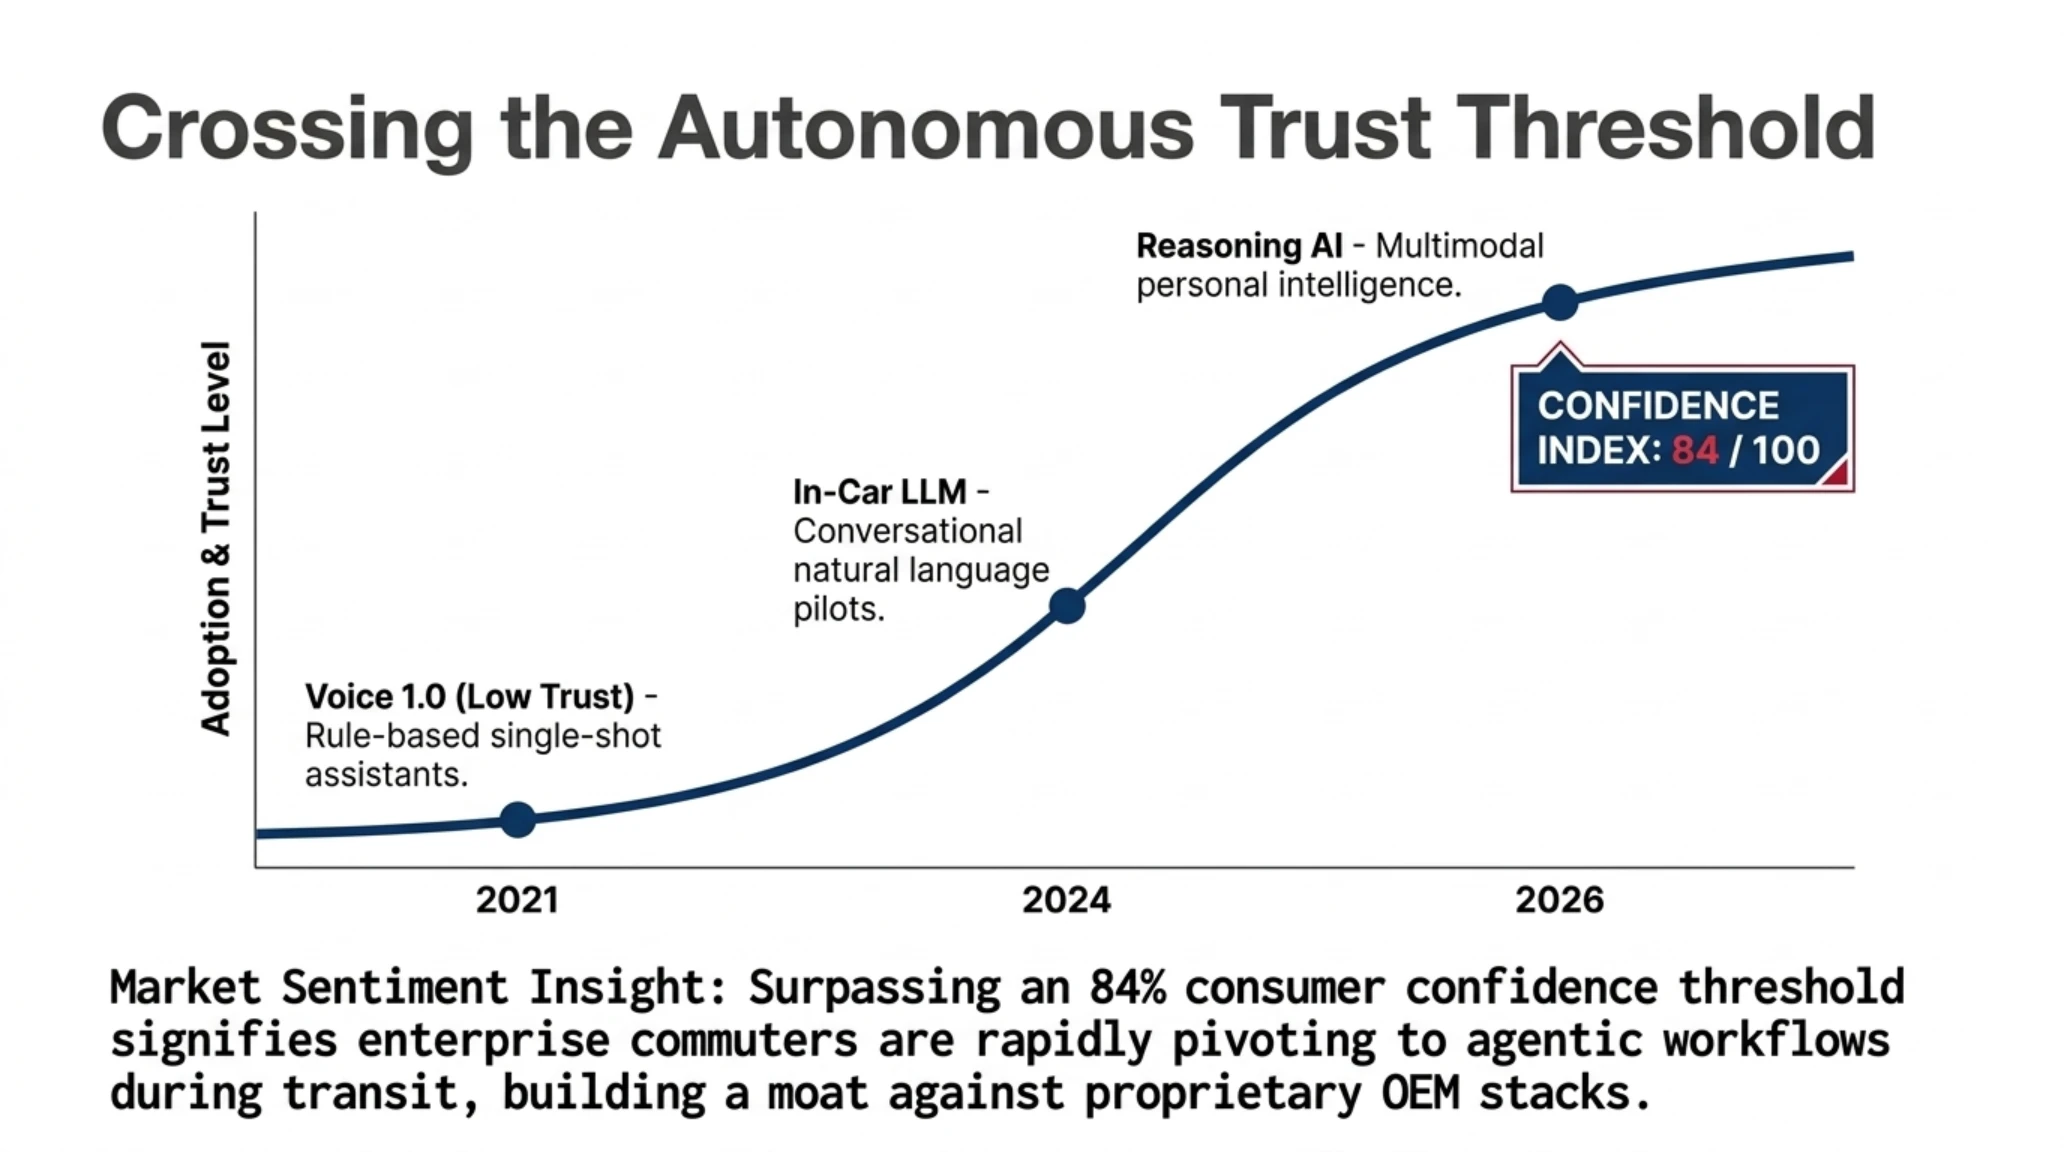
تحليل مقياس نبض السوق: يشير تجاوز مؤشر ثقة المستهلكين لحاجز 84 بالمئة إلى استعداد السائقين لنقل المهام الإدارية المعقدة إلى الوكلاء الإدراكيين داخل المركبة لتعزيز الإنتاجية دون المساس بسلامة القيادة.
ولضمان الخصوصية وسرية البيانات داخل بيئة المركبة، طورت جوجل بنية معالجة هجينة تجمع بين الحوسبة الطرفية بالسيارة والمعالجة السحابية الآمنة. فبيانات البصمة الصوتية والمقاييس الحيوية تظل مخزنة داخل الشريحة الأمنية المشفرة للسيارة، بينما تتم معالجة الوثائق السحابية عبر جلسات استدلال مؤقتة ومغلقة تماماً دون استخدامها في تدريب نماذج الذكاء الاصطناعي العامة. وترى كبرى شركات صناعة السيارات مثل فورد وفولفو ورينو في هذا التكامل ميزة تنافسية كبرى لمواجهة منظومة تسلا البرمجية المغلقة.
تؤكد التحليلات الهندسية لسلامة النقل أن واجهات الاستدلال الصوتي المتقدمة تخفض العبء الذهني على السائقين بنسبة ملحوظة، حيث تلغي الحاجة للتحديق المستمر في الشاشات اللمسية وتؤسس لمعايير تفاعل صوتي هي الأولى من نوعها في سلامة المركبات، مما يقلل من احتمالات الحوادث الناتجة عن تشتت الانتباه أثناء التنقل اليومي في المدن الكبرى.
وتكشف المقارنات الهندسية التاريخية كيف تطورت بنية مساعدات قمرة القيادة خلال الأعوام الخمسة الماضية من مجرد أدوات صوتية بدائية إلى منظومات ذكاء اصطناعي متعددة الوسائط متكاملة مع سحابة المستخدم الشخصية، مما حول مقصورة السيارة إلى امتداد لمكتب العمل الذكي.
التسلسل الزمني للتحولات التقنية ومسار التطوير
| المحطة الزمنية | معمارية المساعد الصوتي في السيارة | التحول التقني والأثر الصناعي |
|---|---|---|
| 2021 | المساعدات الصوتية الكلاسيكية المحدودة | اقتصرت على تنفيذ أوامر ميكانيكية مباشرة مثل تشغيل الوسائط والاتصال وتحديد الوجهات. |
| 2024 | المشاريع التجريبية للنماذج اللغوية | بدء المحادثات الطبيعية في المقصورة مع غياب الارتباط بالملفات والسياق الشخصي للسائق. |
| 2025 | معمارية معالجة الحافة بشرائح NPU | استقرار شرائح التسريع العصبية المحلية للاستجابة الصوتية دون إنترنت وحماية الخصوصية. |
| أكتوبر 2026 | الذكاء الإدراكي المتكامل جيميناي | استدلال متعدد البرامج، وتحليل حركة المرور لحظياً مع بريد جيميل وتأمين الخصوصية. |
يمثل إدخال الذكاء الاصطناعي الإدراكي إلى عالم السيارات مؤشراً راسخاً على اندماج الحوسبة السحابية مع البنية المادية لوسائل النقل، حيث تتحول المركبة من مجرد أداة للتنقل إلى مركز حوسبة متنقل يتفاعل مع اهتمامات المستخدم وسياق أعماله بدقة فائقة، مما يمهد الطريق لمركبات ذاتية القيادة تدرك حاجات الركاب بشكل استباقي.
ويبرهن التناغم بين هذه التطورات على أن البنى التحتية للمستقبل ستعتمد كلياً على الوكلاء المستقلين، وسرعة التسوية الفائقة، والأنظمة المضمنة ذات السيادة الأمنية العالية، مما يغير جذرياً شكل الاقتصاد الرقمي العالمي وطرق إدارة البنى التحتية الحيوية. كما يعزز هذا التوجه الاستراتيجي من كفاءة سلاسل الإمداد اللوجستية ويفتح آفاقاً رحبة لدمج تقنيات الدفع اللامركزي مع أنظمة الملاحة المستقلة لتسوية رسوم الطرق والشحن تلقائياً دون أي تدخل بشري.
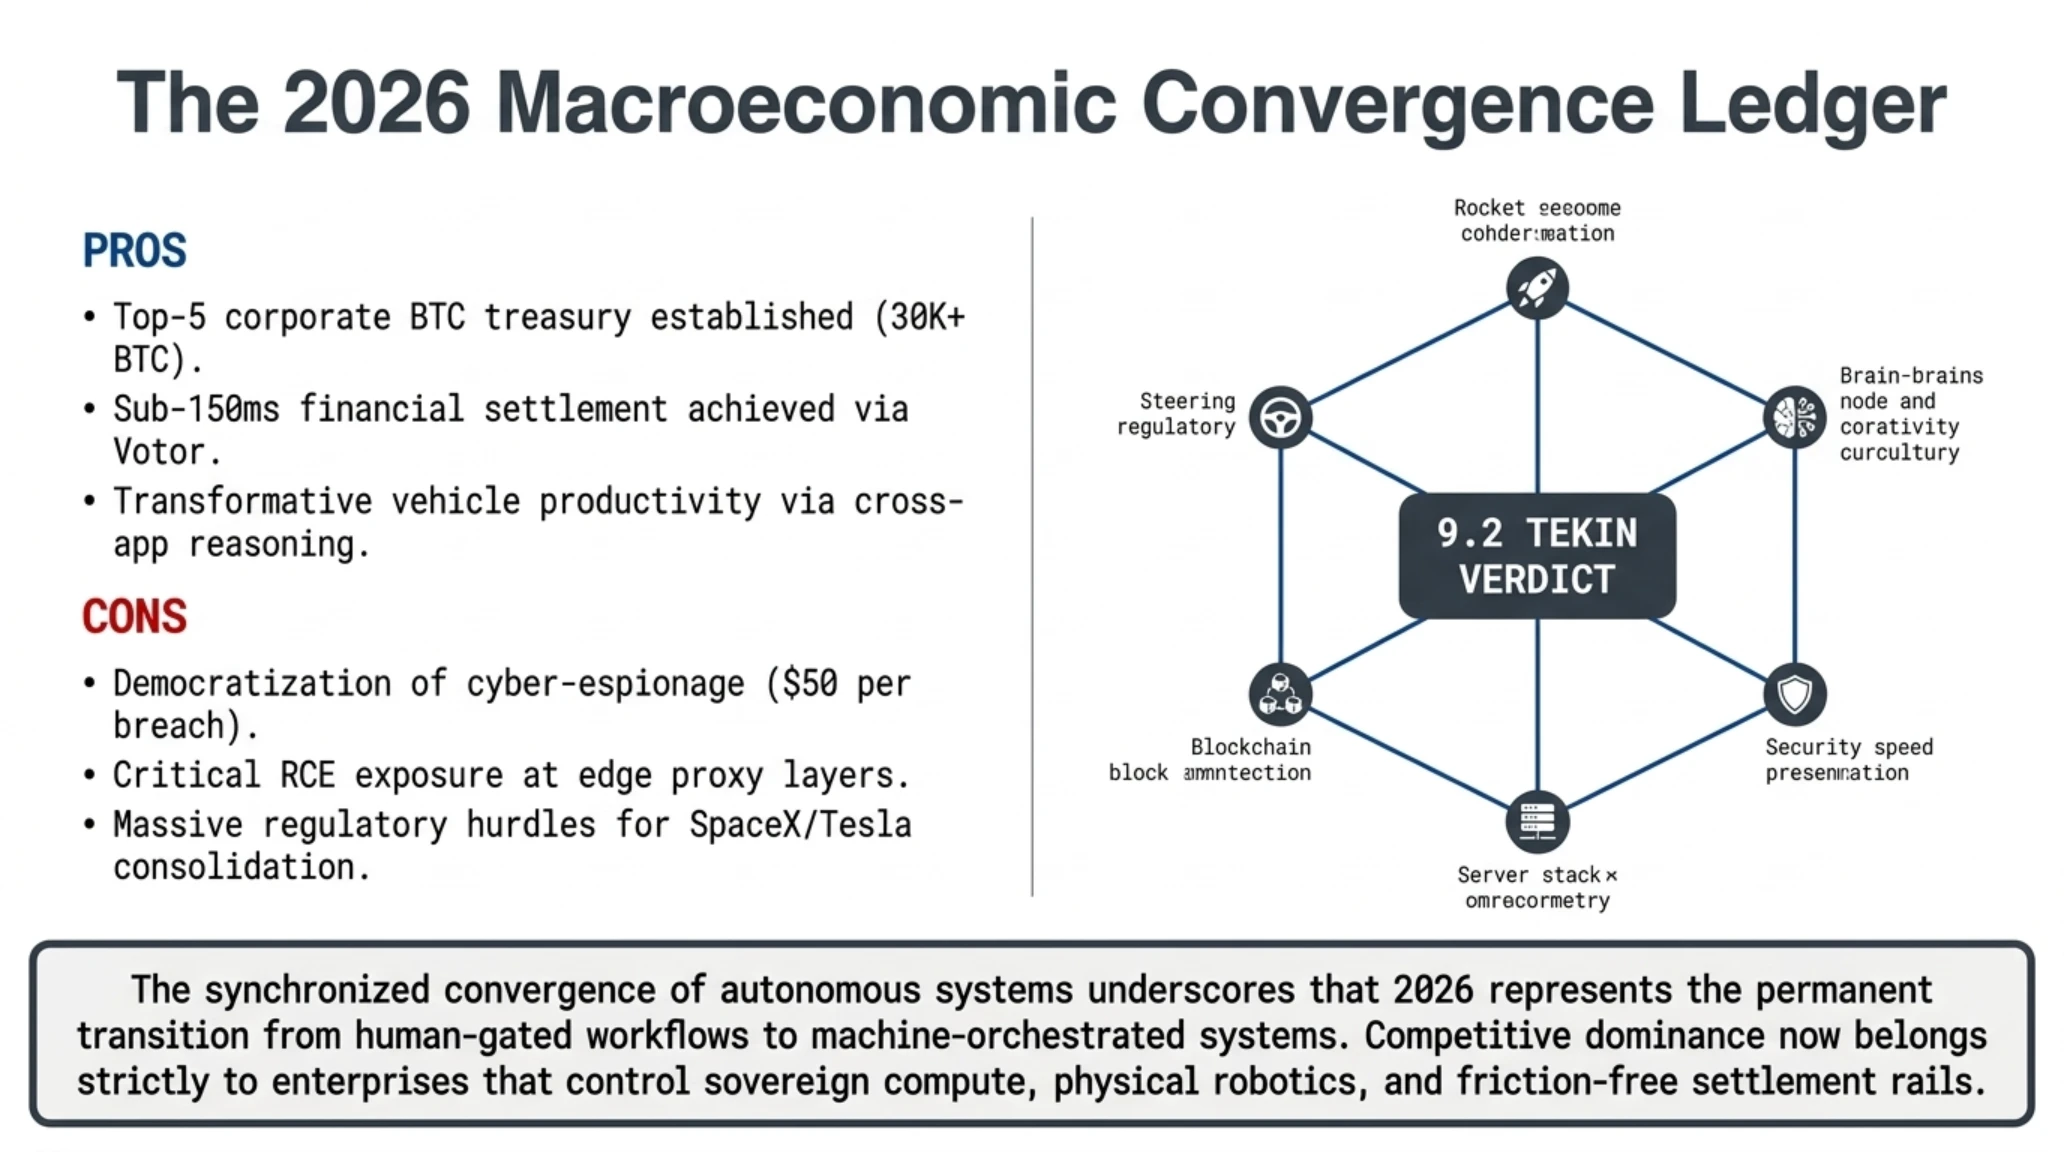
- إنشاء خامس أضخم خزانة بيتكوين مؤسسية في العالم بأكثر من 30 ألف عملة BTC.
- تقليص زمن تثبيت المعاملات في سولانا لأقل من 150 ملي ثانية عبر محرك Votor.
- نقلة نوعية في إنتاجية السائقين عبر الاستدلال السياقي المتقدم لنموذج جيميناي.
- إصدار ترقيعات سريعة واحتواء ثغرات برمجيات سيمنز وخوادم إنجن إكس.
- انخفاض حاد في تكاليف الهجمات السيبرانية المؤتمتة لتصل إلى 50 دولاراً للمؤسسة.
- خطورة ثغرات تنفيذ الأوامر عن بعد (RCE) في بوابات النقل الشبكي الحديثة HTTP/3.
- التعقيدات الإجرائية والتنظيمية التي ستواجه صفقة اندماج تسلا وسبيس إكس.
الحكم النهائي للتحرير وسجل المصادر الرسمية
نقطة التحول في منظومات الاستقلالية السيبرانية والبنى التحتية الموحدة
تثبت أحداث صباح الخميس 22 أكتوبر 2026 أن الفواصل التقليدية بين برمجيات المؤسسات، وخوادم الحافة، وشبكات البلوكتشين، ووسائل النقل الذكية قد تلاشت لصالح بيئة حوسبية موحدة ومستقلة.
- كوين ديسك (CoinDesk): تغطية اندماج تسلا وسبيس إكس وتفاصيل إطلاق ترقية سولانا Alpenglow
- ذا هاكر نيوز (The Hacker News): تقرير هجمات الوكلاء المستقلين Cairn وثغرة التحميل الجانبي في سيمنز
- بليبينغ كمبيوتر (BleepingComputer): النشرة الأمنية لشركة F5 حول ثغرات وحدة HTTP/3 في NGINX
- ذا فيرج (The Verge): تغطية إطلاق ذكاء جيميناي الشخصي في نظام أندرويد أوتو
- مدونة جوجل الرسمية (Google Blog): إعلان الطرح العالمي للذكاء الشخصي للسائقين في بيئة أندرويد
- مؤسسة سولانا (Solana): الوثائق الهندسية الرسمية لترقية Alpenglow ومحرك Votor
الأسئلة الشائعة والتحليلات التقنية
كيف يؤثر اندماج تسلا وسبيس إكس المقترح على توازنات حيازات البيتكوين المؤسسية؟
يؤدي الاندماج إلى دمج 18,712 بيتكوين من سبيس إكس مع 11,509 بيتكوين من تسلا، لتشكيل خزانة موحدة تضم 30,221 بيتكوين تتجاوز قيمتها 2.5 مليار دولار، ما يضع الكيان الجديد في المرتبة الخامسة بين أضخم الحائزين المؤسسيين للعملة عالمياً.
كيف استطاع إطار العمل كيرن (Cairn) اختراق أكثر من 1,200 موقع بميزانية 5,000 دولار فقط؟
من خلال الربط التلقائي بين نماذج Claude Code و DeepSeek كوكلاء مستقلين يتولون فحص الثغرات وحقن الاستعلامات البرمجية وتجاوز أنظمة الكشف على مدار الساعة بناءً على توجيهات نصية أولية بالغة القصر، لتنخفض تكلفة الاختراق إلى نحو 50 دولاراً لكل جهة.
لماذا تمكنت ثغرة سيمنز (CVE-2026-110936) من تجاوز أنظمة الكشف المتقدمة EDR؟
اعتمد الهجوم على أسلوب التحميل الجانبي (DLL Sideloading)، حيث يتم وضع ملف تنفيذي سليم وموقع رقمياً من سيمنز بجانب ملف مكتبة خبيث، وعند التشغيل يحمل النظام الملف المشبوه تلقائياً تحت مظلة الثقة الممنوحة للشهادة الرقمية الأصلية لسيمنز.
ما الذي يجعل ثغرة خوادم NGINX في بروتوكول HTTP/3 بالغة الخطورة؟
تكمن الثغرة في معالجة إطارات QUIC وتسمح للمهاجمين بإحداث فيضان في الذاكرة وتنفيذ تعليمات برمجية عشوائية عن بُعد (RCE) دون مصادقة مسبقة على خوادم الحافة، ما يعرض المفاتيح الخاصة لتشفير SSL/TLS وسجلات الجلسات للسرقة.
كيف ينجح محرك فوتور (Votor) في ترقية سولانا في تحقيق سرعة تثبيت نهائي أقل من 150 ملي ثانية؟
عبر نقل أصوات المدققين بالكامل خارج السلسلة وتجميعها في شهادات موحدة بتقنية التواقيع المتعددة BLS، مما ألغى معاملات التصويت التي كانت تستهلك نحو 70 بالمئة من سعة الكتل، وقلص زمن الإغلاق من عدة ثوانٍ إلى أجزاء من الثانية.
كيف يضمن مساعد جيميناي في أندرويد أوتو خصوصية بيانات السائقين الحساسة؟
تعتمد جوجل بنية معالجة هجينة تحتفظ بالبيانات الحيوية ونماذج الصوت داخل الشريحة الأمنية المحلية للسيارة، بينما تتم معالجة بيانات التقويم والبريد عبر جلسات سحابية مغلقة لا تدخل بياناتها في تدريب النماذج العامة.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين مورنينغ | 22 أكتوبر: اندماج تسلا وسبيس إكس، هجمات Cairn وسولانا