تيكين أناليسيس | زلزال في البنية التحتية للويب؛ تفكيك الباب الخلفي لإضافة Rank Math PRO وأزمة ثغرات PHP2Shell
يشهد المشهد الأمني للبنية التحتية الرقمية العالمية في أواخر عام 2026 واحدة من أعنف الهزات السيبرانية وأكثرها خطورة في تاريخ إدارة المحتوى والأنظمة السحابية. لم يعد التهديد منحصراً في هجمات التصيد الاحتيالي التقليدية أو الثغرات السطحية في طبقات واجهة المستخدم، بل انفجر متزامناً في واجهتين استراتيجيتين شكلتا صدمة بنيوية للمؤسسات: اختراق مدمر لسلسلة الإمداد البرمجية استهدف واحدة من أكثر إضافات تحسين محركات البحث شهرة في العالم، مصحوباً بتسريب علني لأخطر ثغرات يوم الصفر في محرك مفسر لغة البرمجة الأكثر انتشاراً على شبكة الإنترنت الدولية.
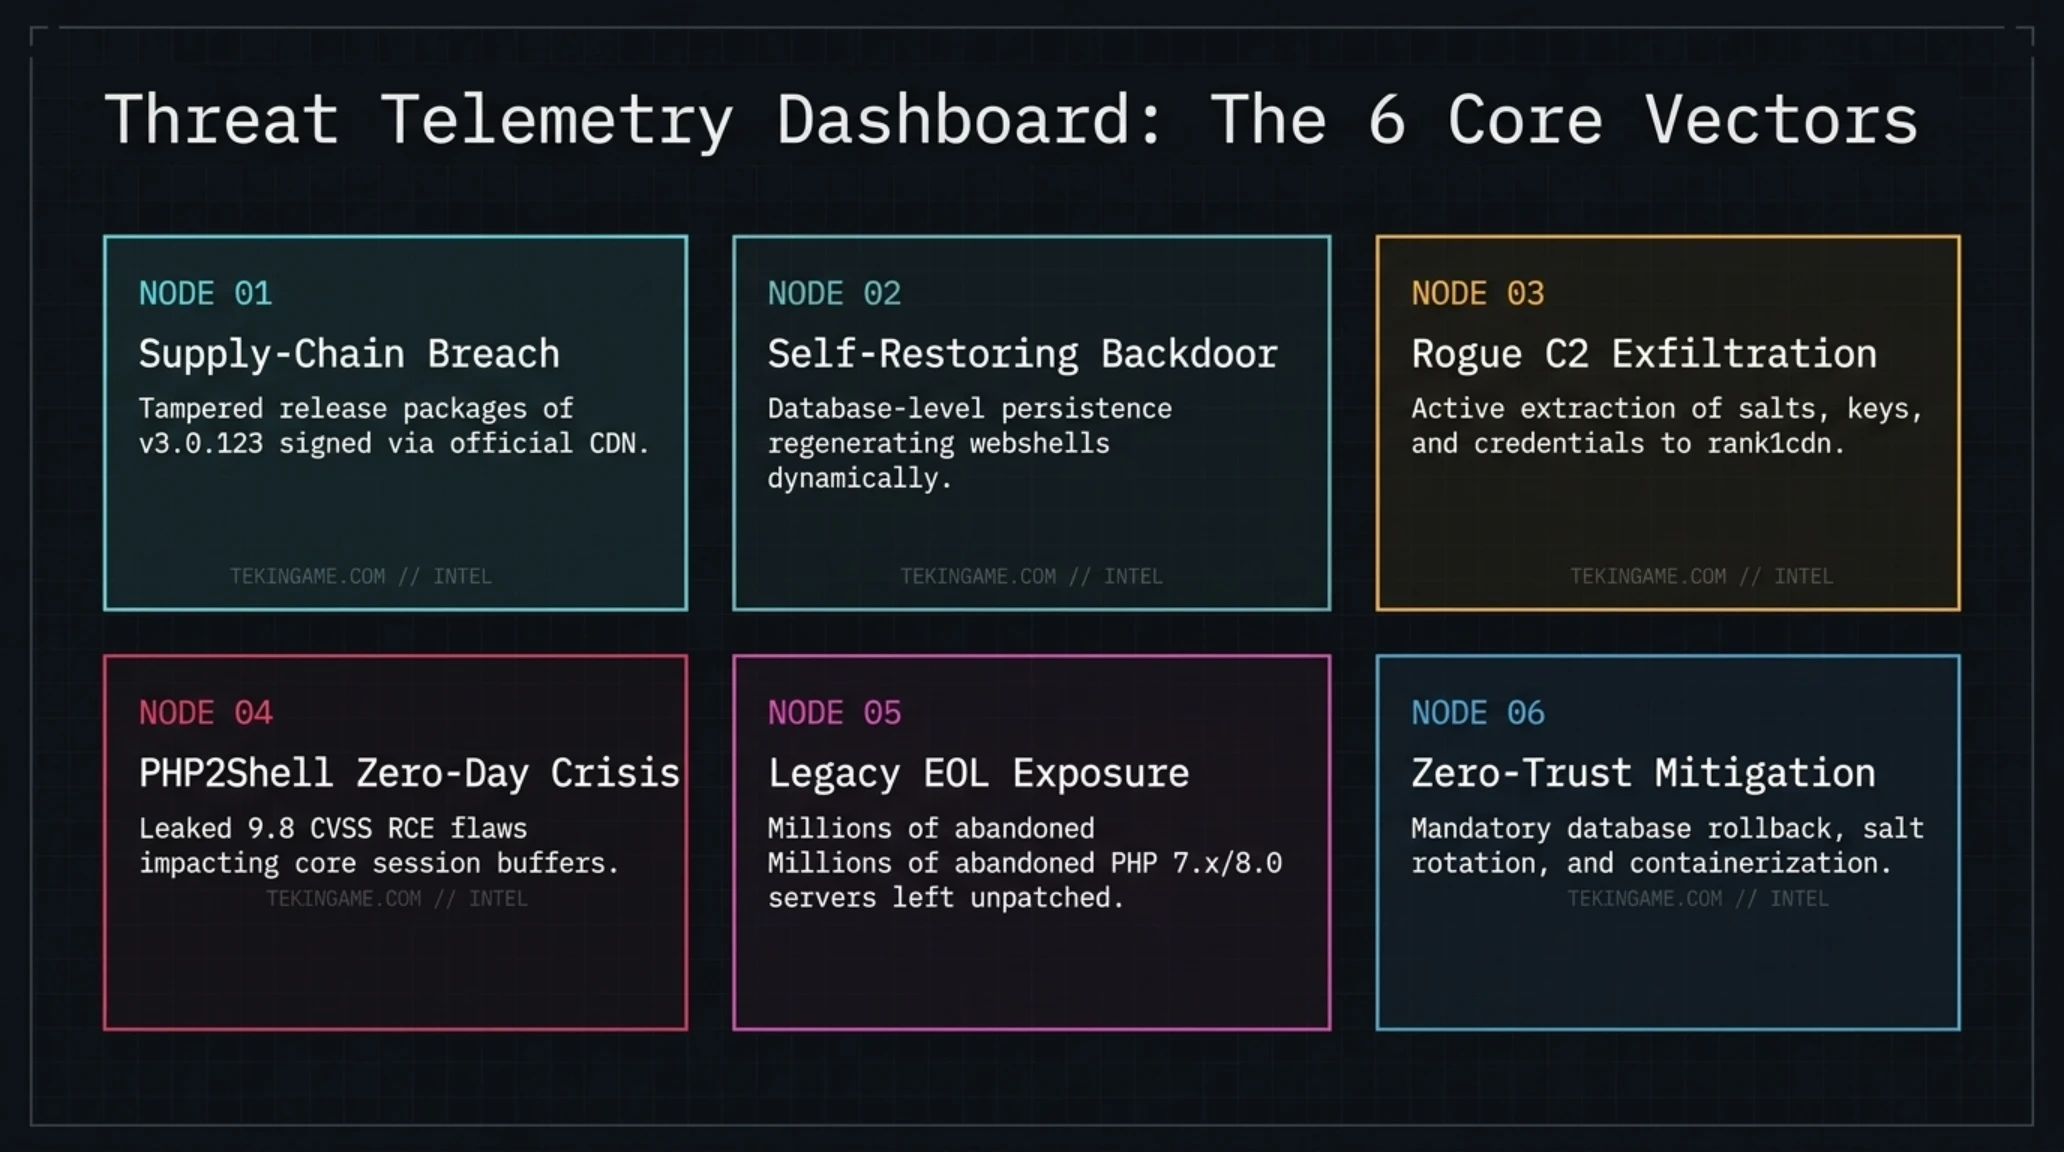
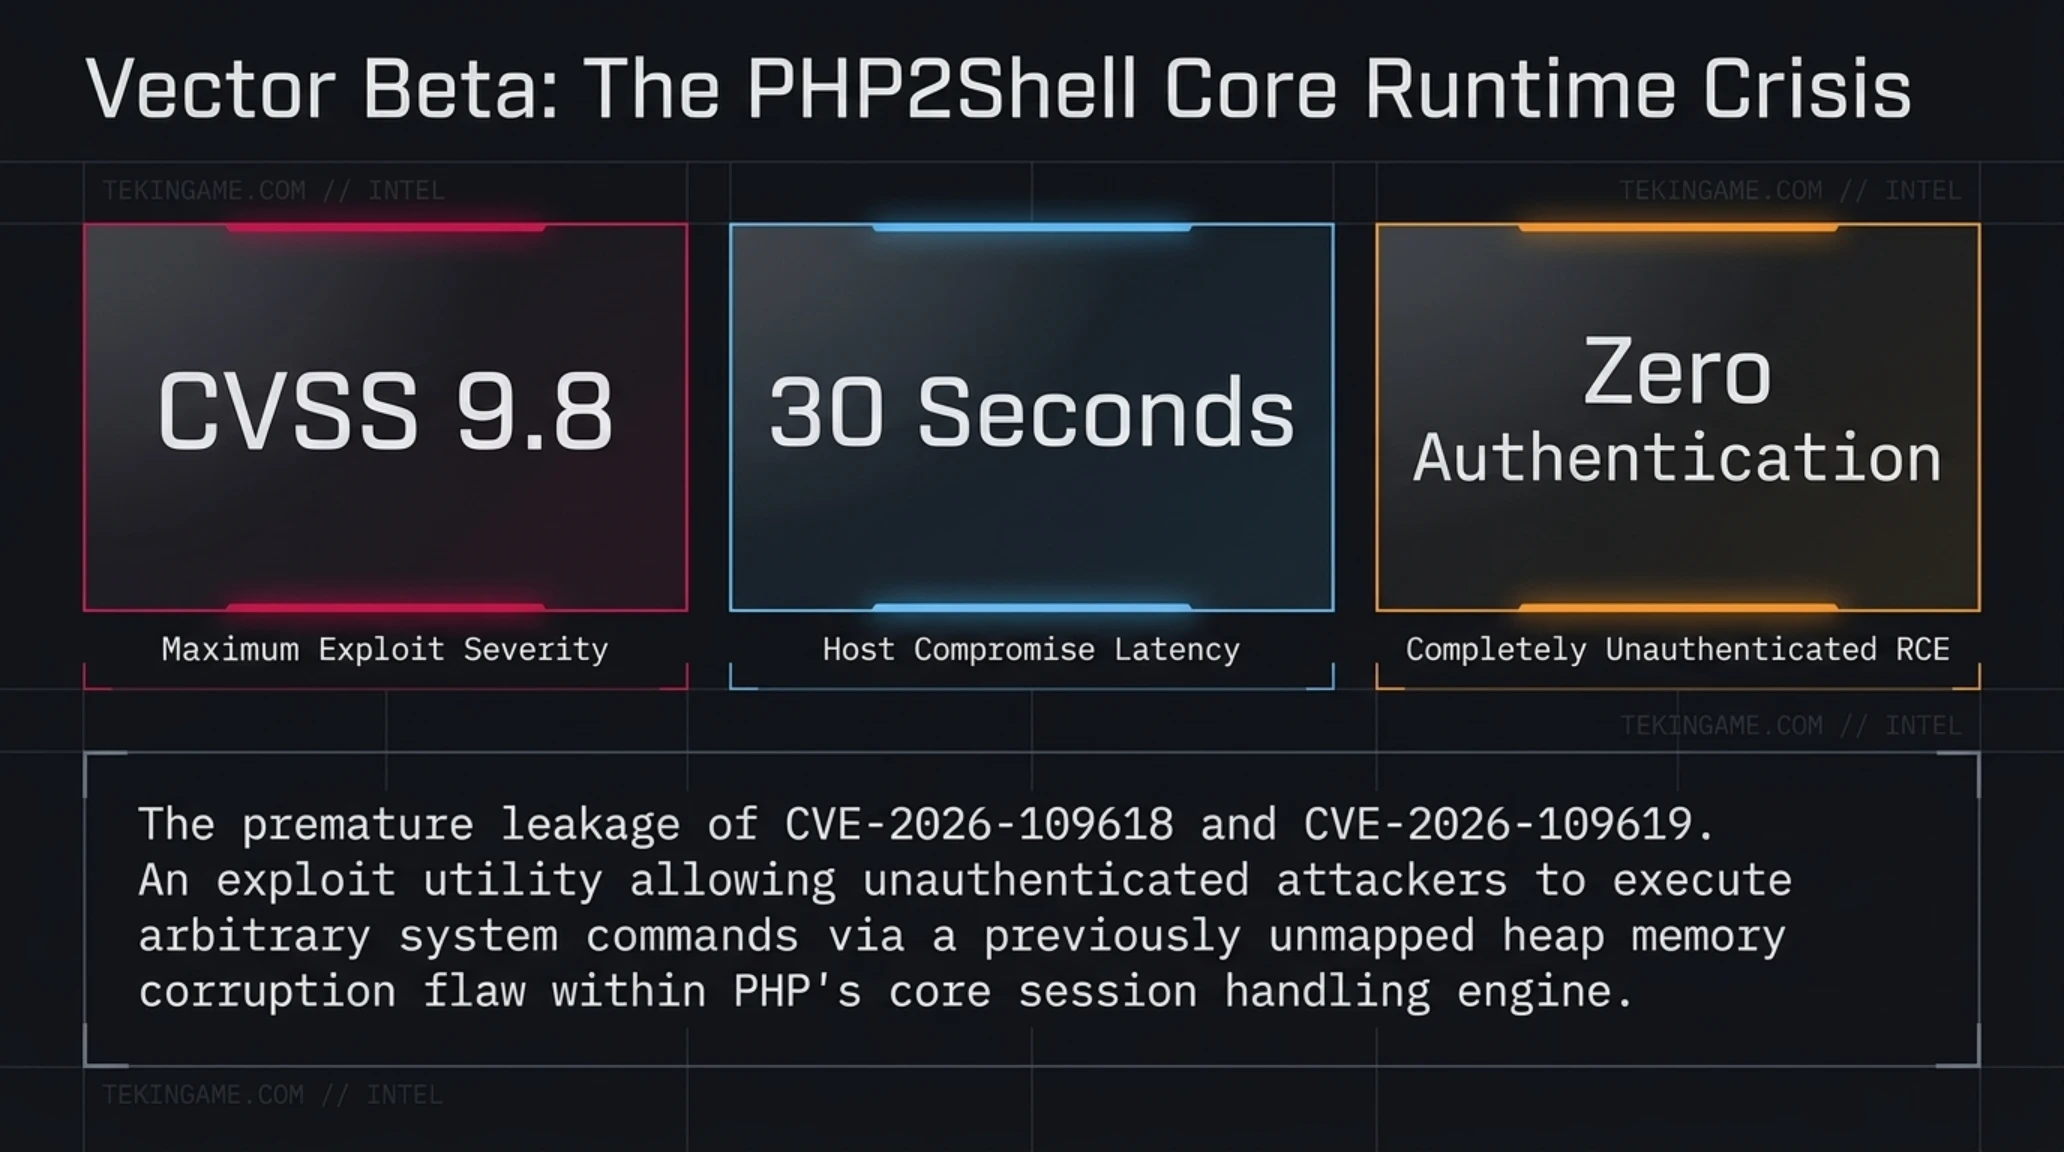
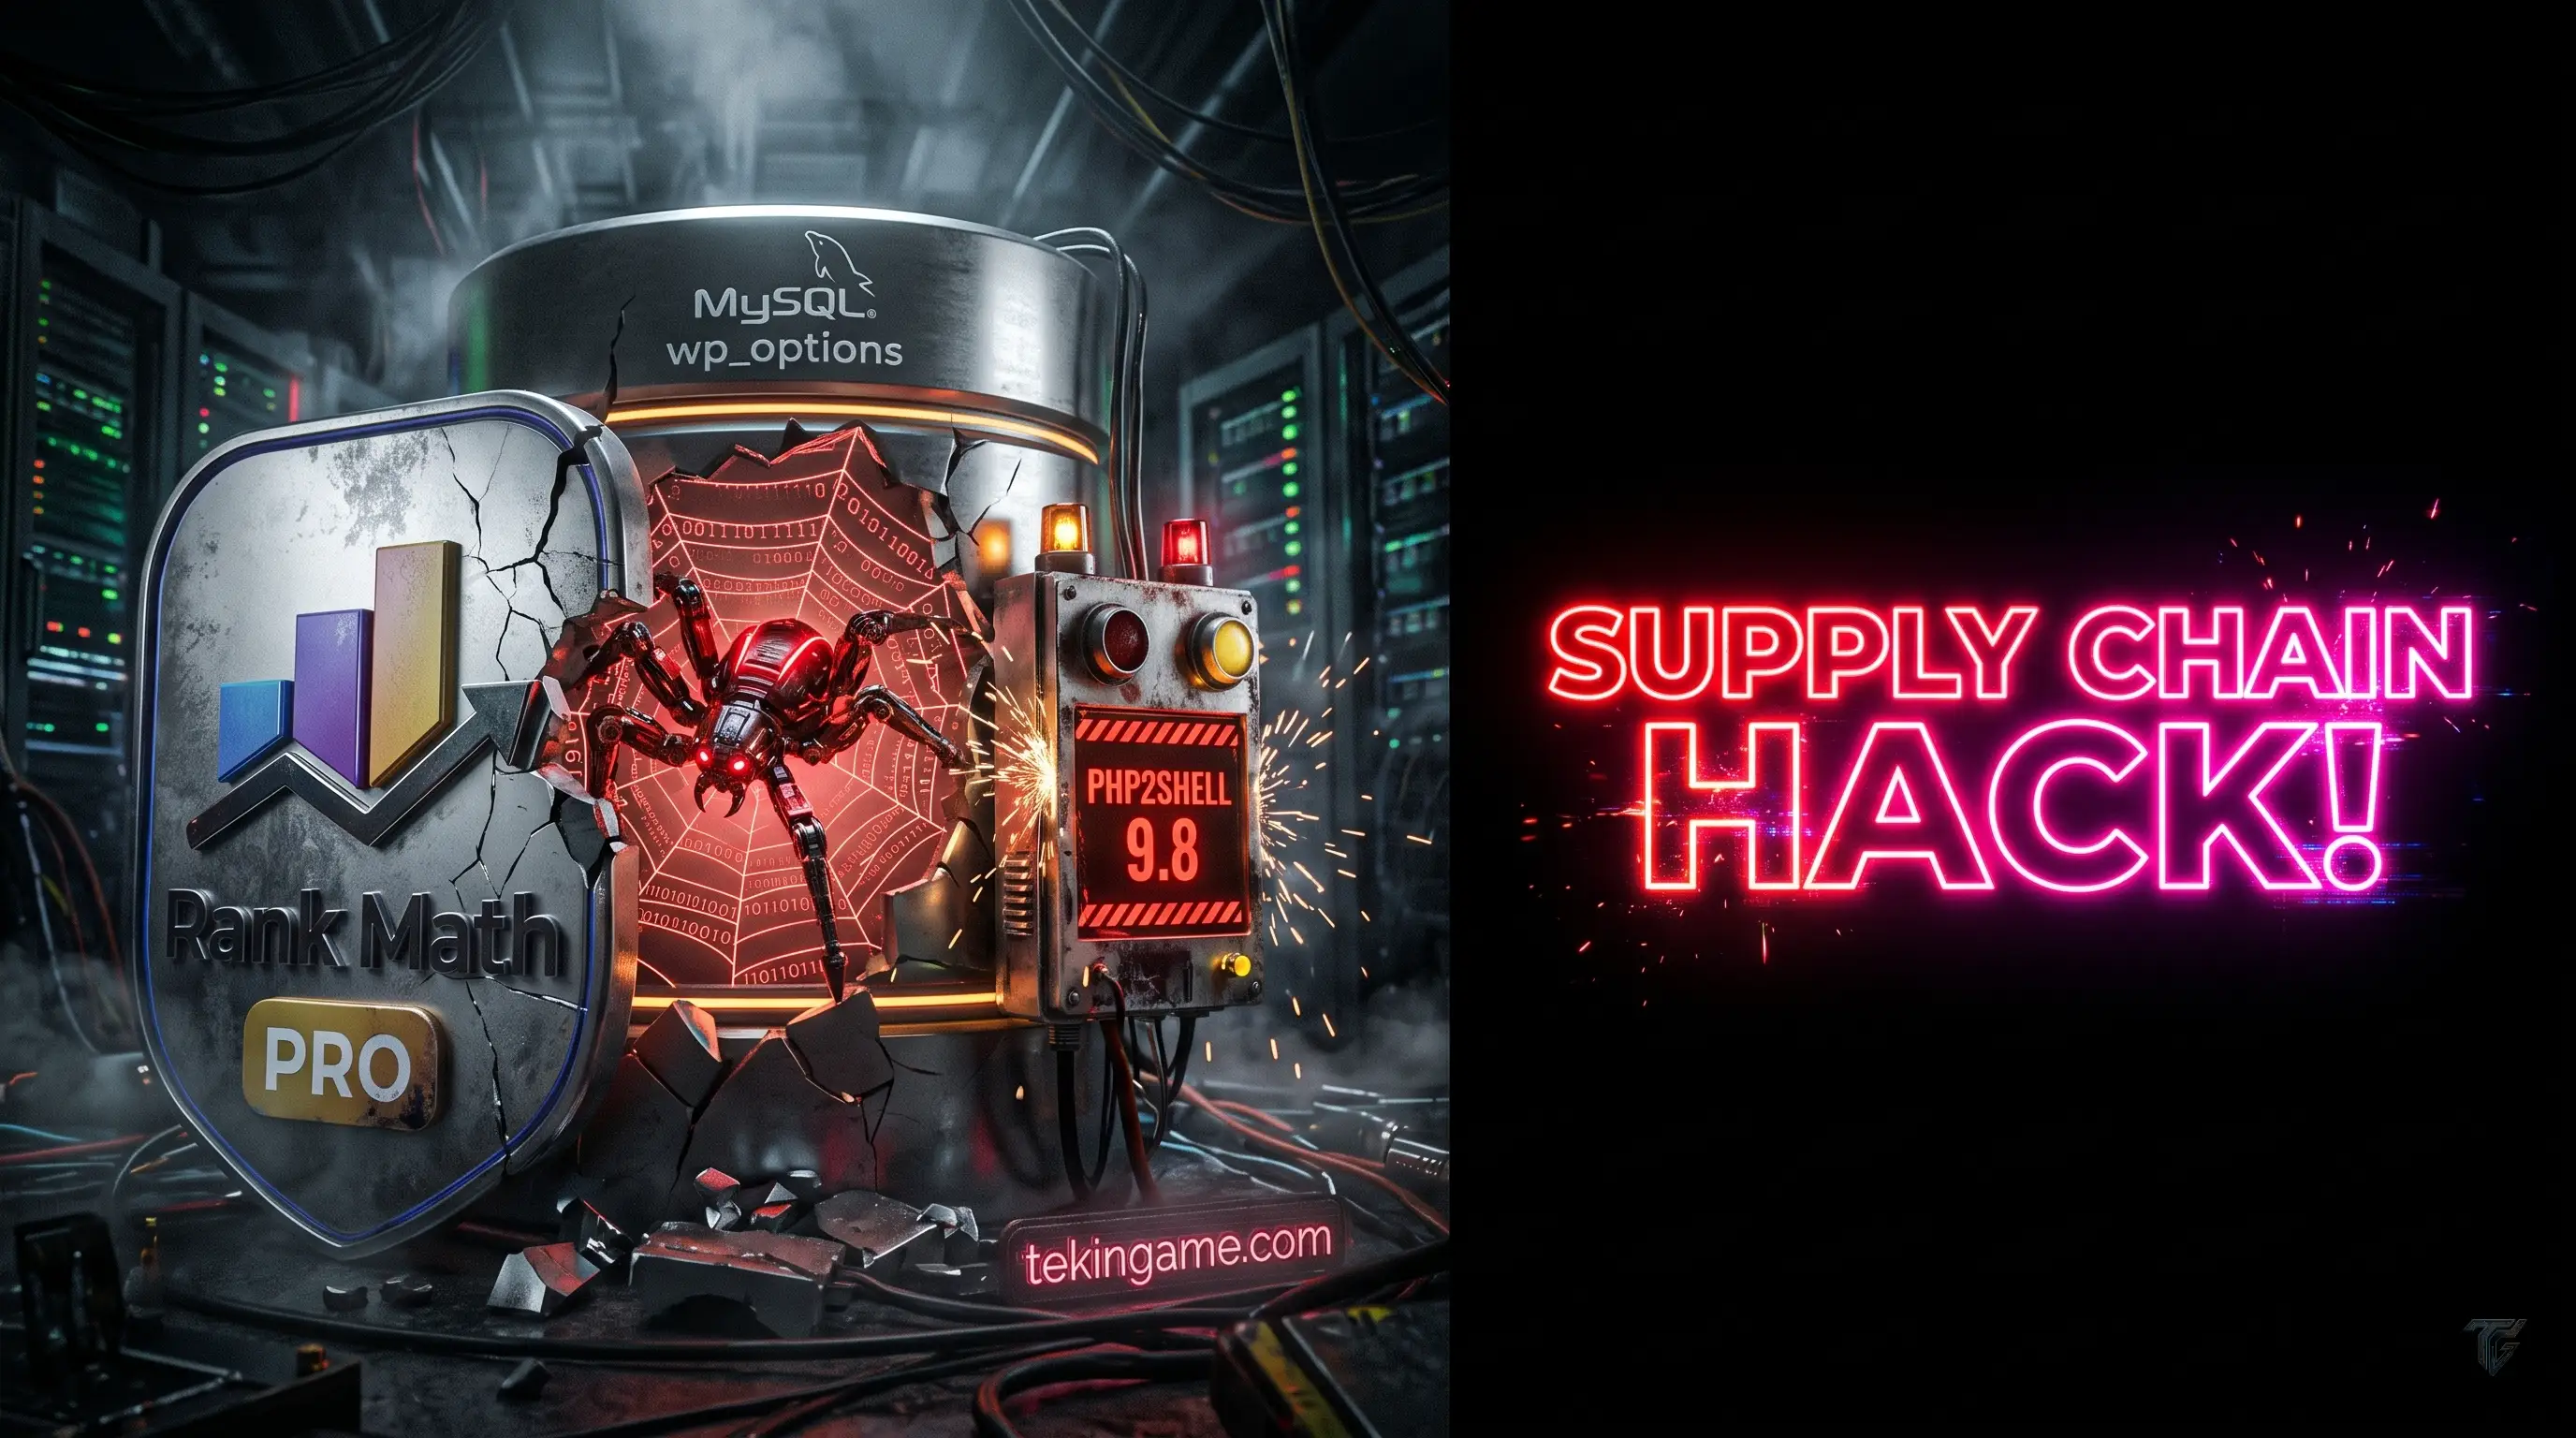
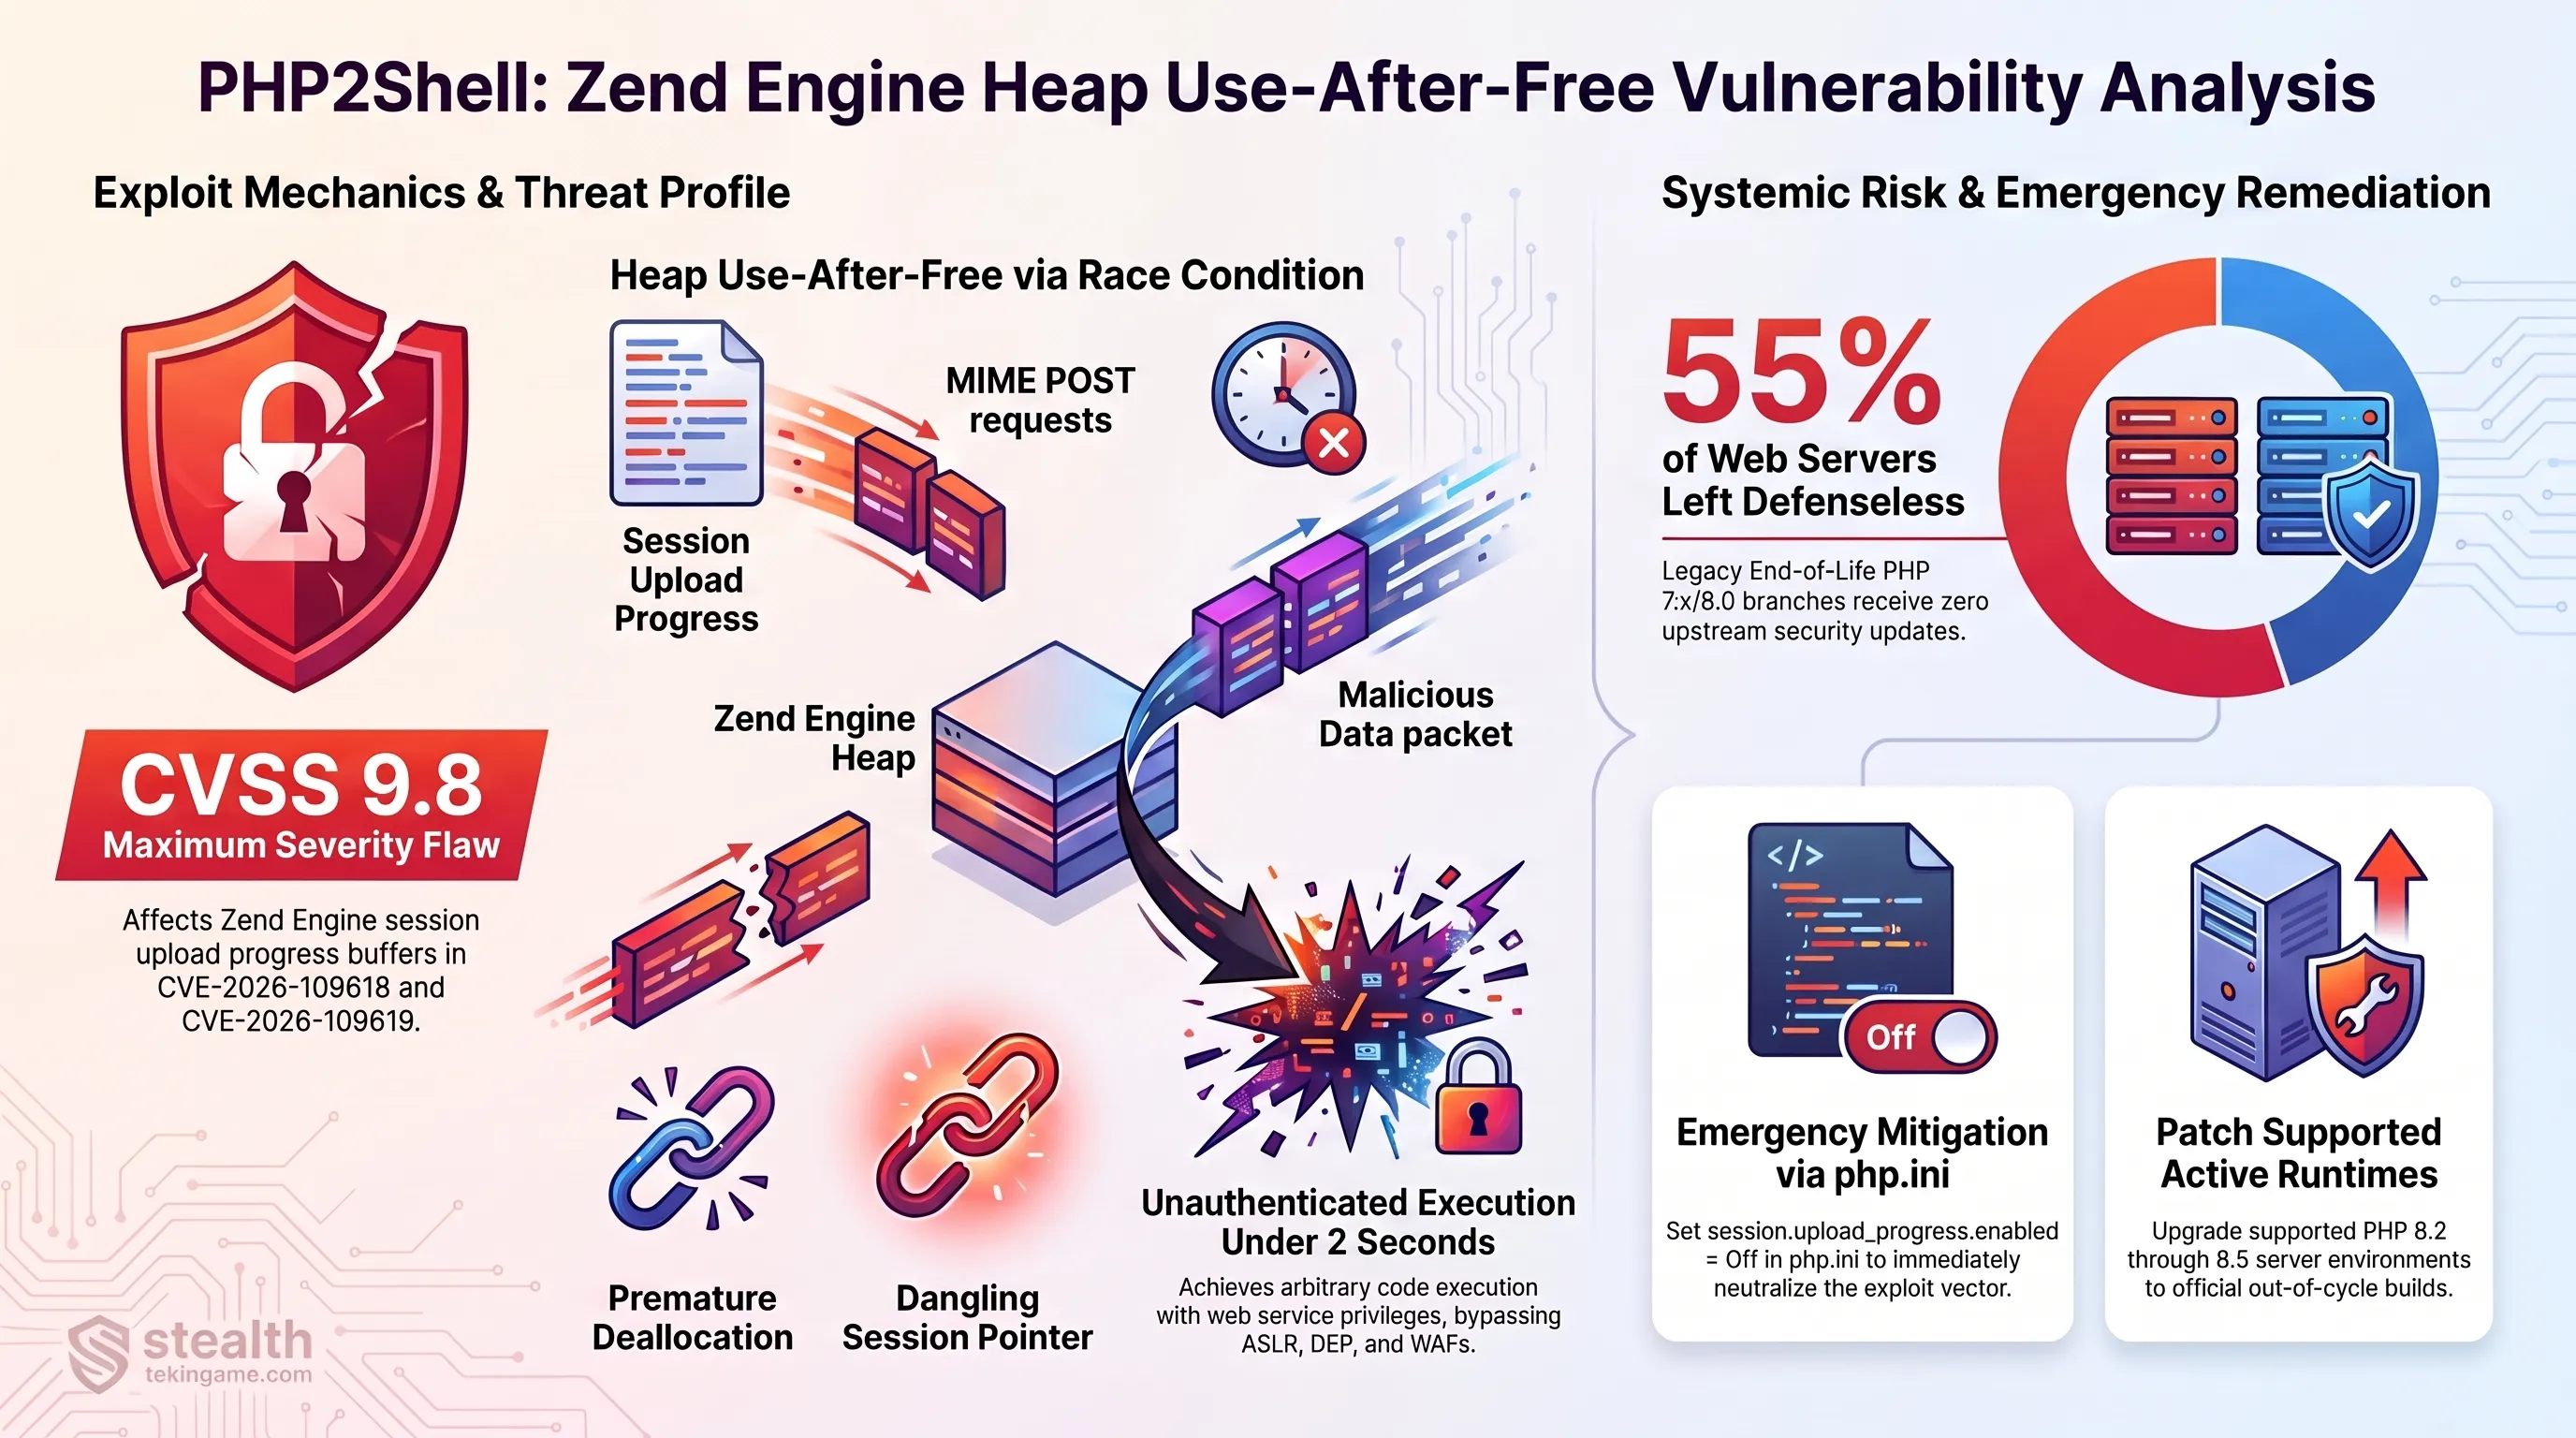
تتمثل الصدمة الأولى في اكتشاف باب خلفي متطور للغاية ومزروع في الشيفرة المصدرية الرسمية للنسخة التجارية Rank Math PRO برقم الإصدار 3.0.123، حيث تمكن المهاجمون من حقن شيفرة خبيثة ذاتية الاستعادة والاستقرار في قاعدة البيانات، قادرة على إنشاء حسابات بمرتبة مدير نظام كامل الصلاحيات وسحب ملفات التكوين والبيانات الحساسة خلسة. وتزامن هذا الاختراق المباغت مع كارثة بنيوية أشد فتكاً تمثلت في الكشف عن ثغرات حرجة تعرف باسم PHP2Shell (تحت المعرفات CVE-2026-109618 و CVE-2026-109619) تمنح المهاجمين قدرة كاملة على تنفيذ التعليمات البرمجية عن بعد (RCE) دون أي مصادقة مسبقة على مستوى مفسر لغة PHP عبر التلاعب بذاكرة تخزين تقدم عمليات الرفع، وبمعدل خطورة قياسي بلغ 9.8 من 10 وفق مقياس CVSS العالمي.
يقدم هذا التفكيك المعماري الشامل من استوديو تحليلات تيكين دراسة استقصائية وتشريحاً جنائياً دقيقاً لكلا التهديدين، موضحاً الآليات الهندسية التي استخدمها المهاجمون لاختراق خطوط الإنتاج البرمجية، وتفاصيل استغلال ثغرات تلف الذاكرة المؤقتة، وتداعياتها على المتاجر الإلكترونية والبيئات السحابية المشتركة، مع استعراض شامل لخارطة طريق استجابة الحوادث المكونة من خمس مراحل عملية لحماية الأصول المؤسسية ومنع السيطرة العدائية على الخوادم.
الرؤية الاستراتيجية والمحاور الرئيسية في لمحة
تشريح اختراق سلسلة الإمداد: كيف تم تلغيم حزمة Rank Math PRO الرسمية
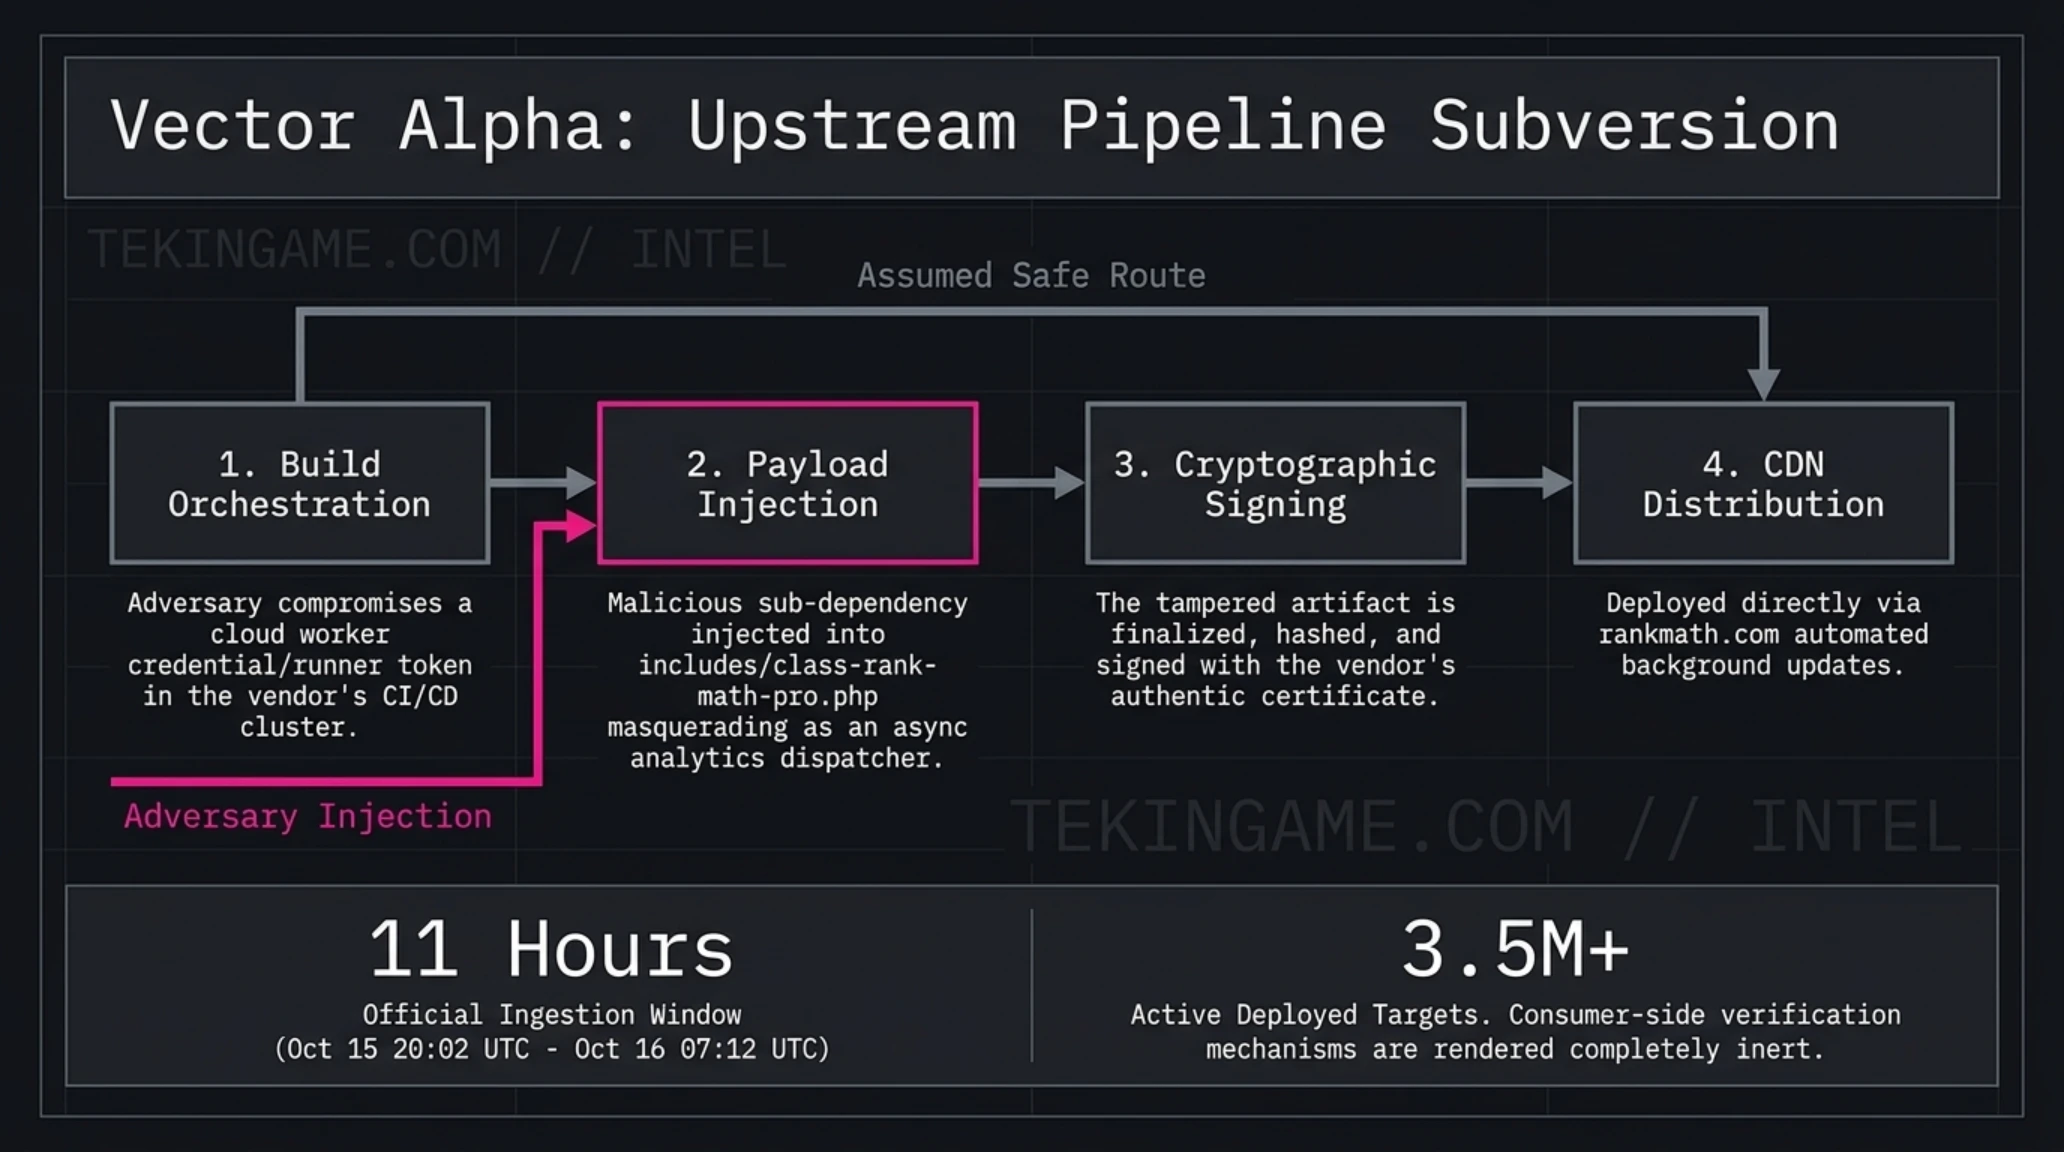
تعد هجمات سلاسل الإمداد البرمجية (Software Supply-Chain Attacks) الكابوس الأكبر لفرق هندسة الموثوقية والأمن السيبراني، وكما استعرضنا في تقريرنا حول تلويث سلاسل التوريد السحابية واختراق الحزم التنفيذية الرسمية، تنهار أمام هذه الهجمات كافة الدفاعات المحيطية وجدران الحماية النارية؛ إذ لا يحتاج المهاجم هنا إلى اختراق كل خادم على حدة، بل يكتفي بتلغيم القناة التوزيعية الرسمية التي يثق بها مسؤولو الأنظمة ثقة عمياء. هذا بالضبط ما جرى في 15 أكتوبر 2026، عندما فوجئ مجتمع التقنية بطرح تحديث جديد للإضافة واسعة الانتشار، حاملاً في طياته حمولة خبيثة تم حشوها بعناية فائقة داخل الملفات البرمجية المعتمدة للنسخة الاحترافية المدفوعة.
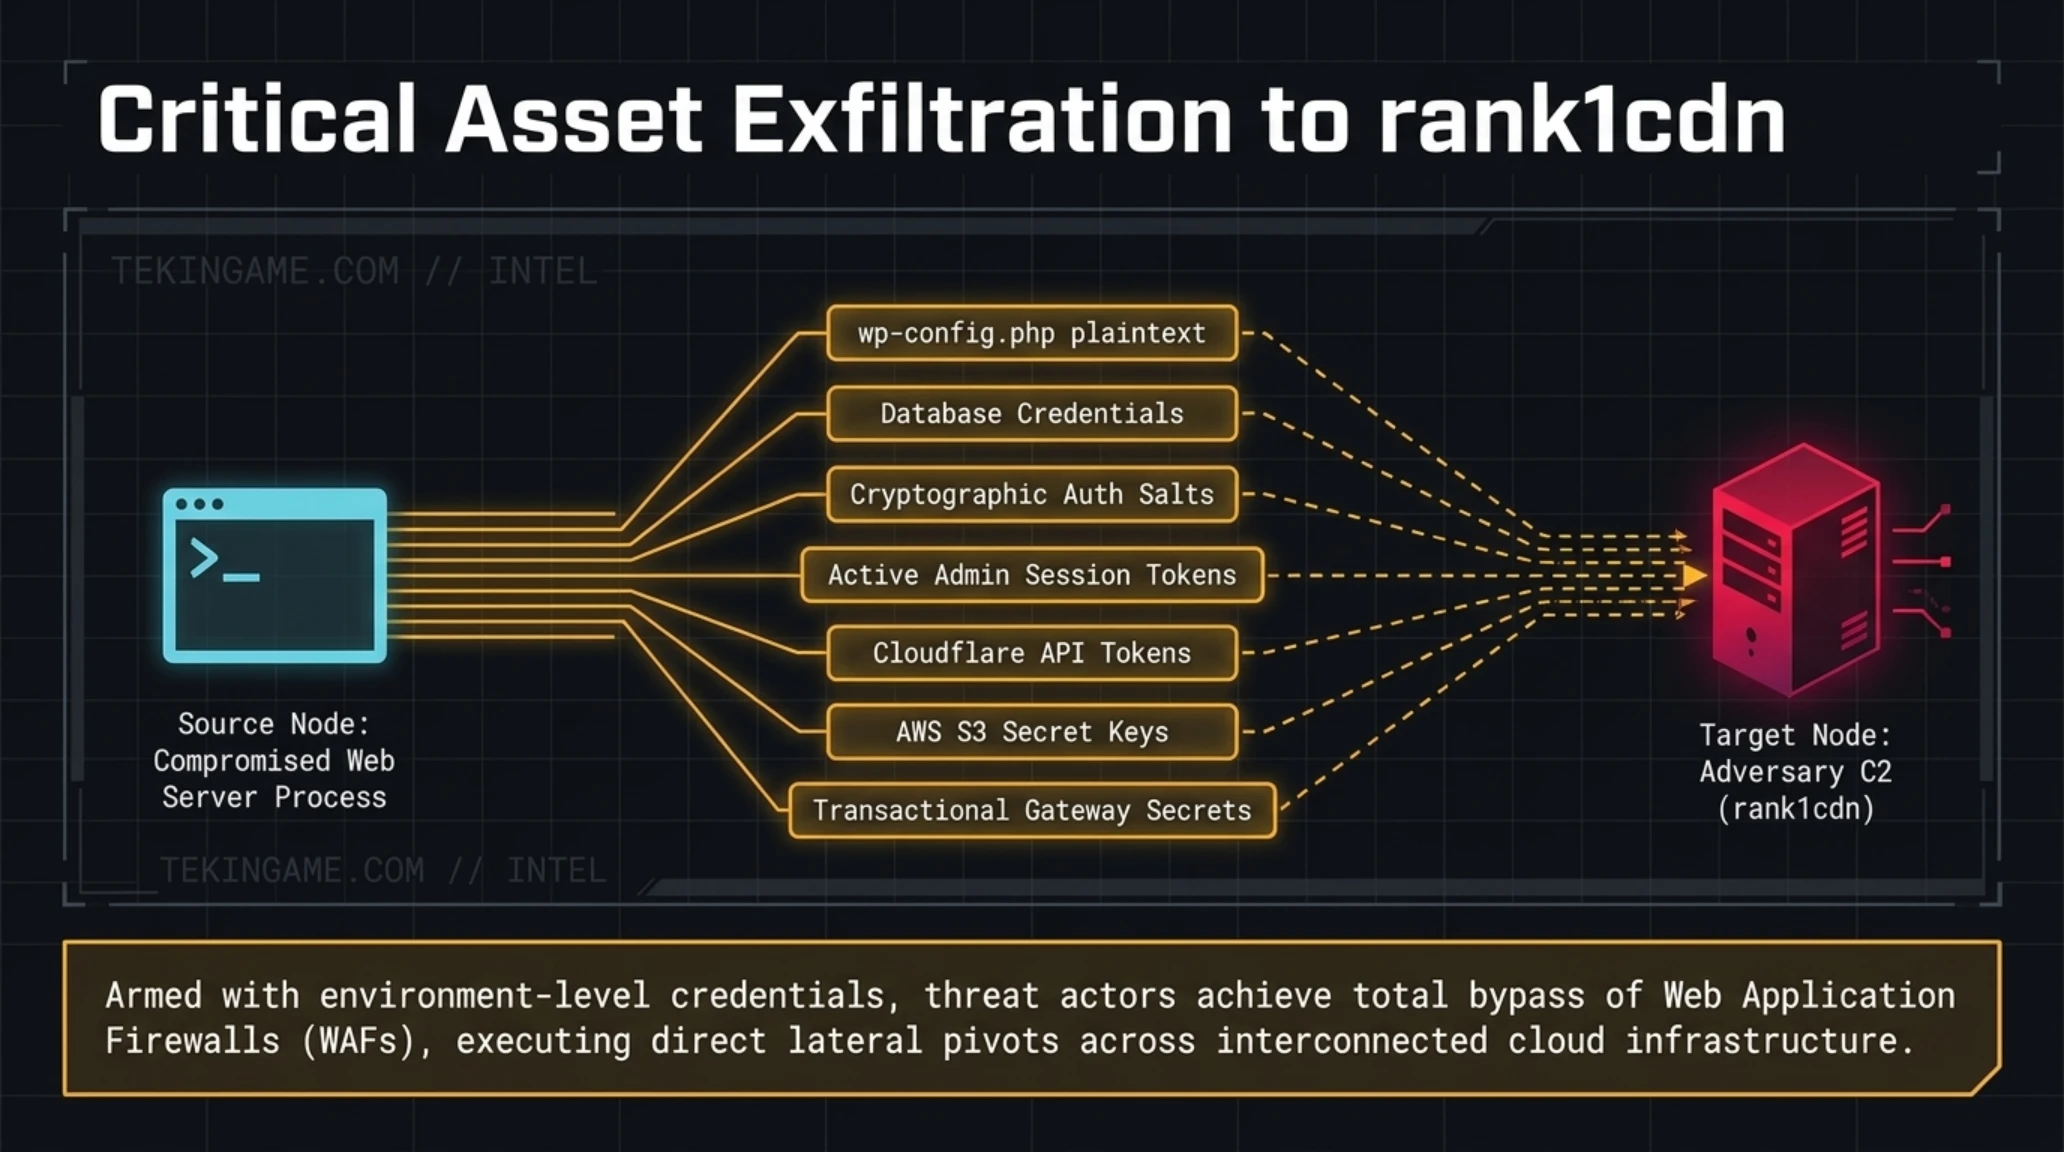
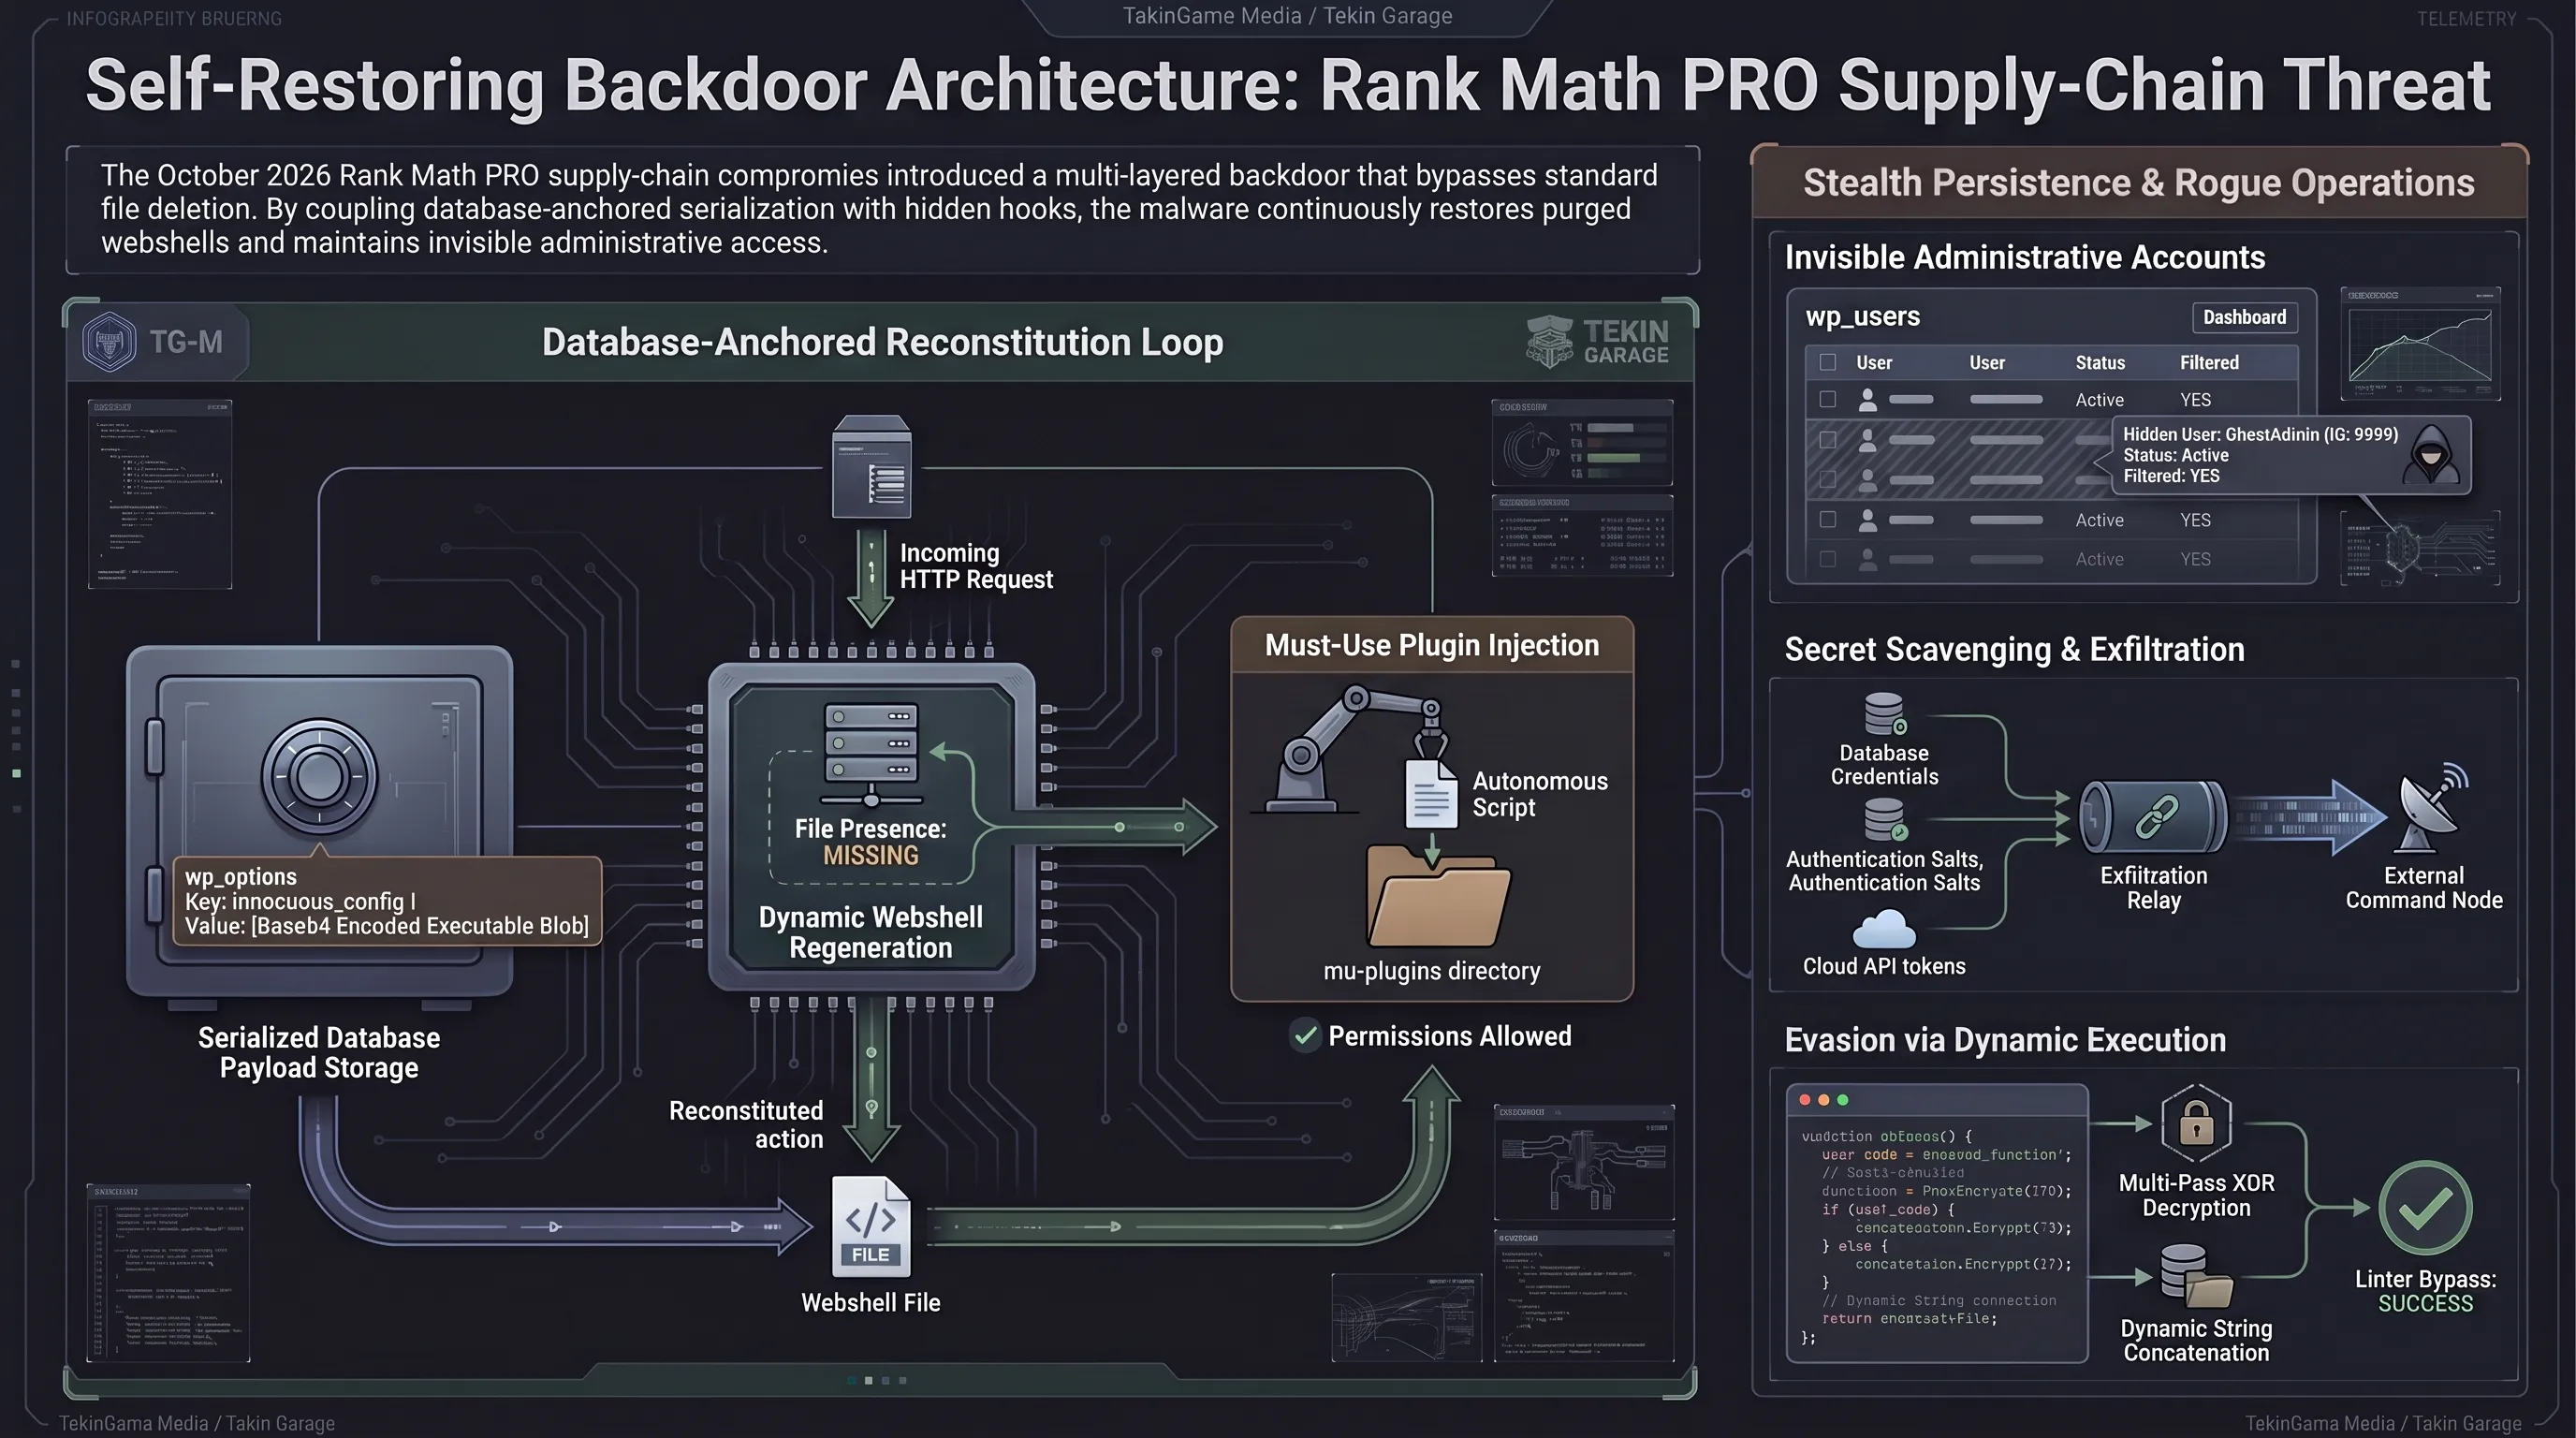
أظهر التحليل الهندسي العكسي للشفرة الملوثة أن المخترقين نجحوا في التسلل إلى بيئة البناء الآلي أو خوادم التوزيع الخاصة بالشركة المطورة، وقاموا بحقن طبقة وسيطة خفية تستغل إحدى آليات فحص القياس عن بعد (Telemetry Routine) التي تتصل ظاهرياً بخوادم التحديث. وبدلاً من مجرد جلب بيانات التراخيص، قام الكود البرمجي بإجراء فحص سريع لبيئة الخادم، والاتصال بدومين تحكم وسيط مسجل حديثاً تحت اسم rank1cdn[.]com، ومن ثم سحب ملفات حمولة مشفرة بتقنية Base64 وتنفيذها في الذاكرة العشوائية الحية للمفسر.
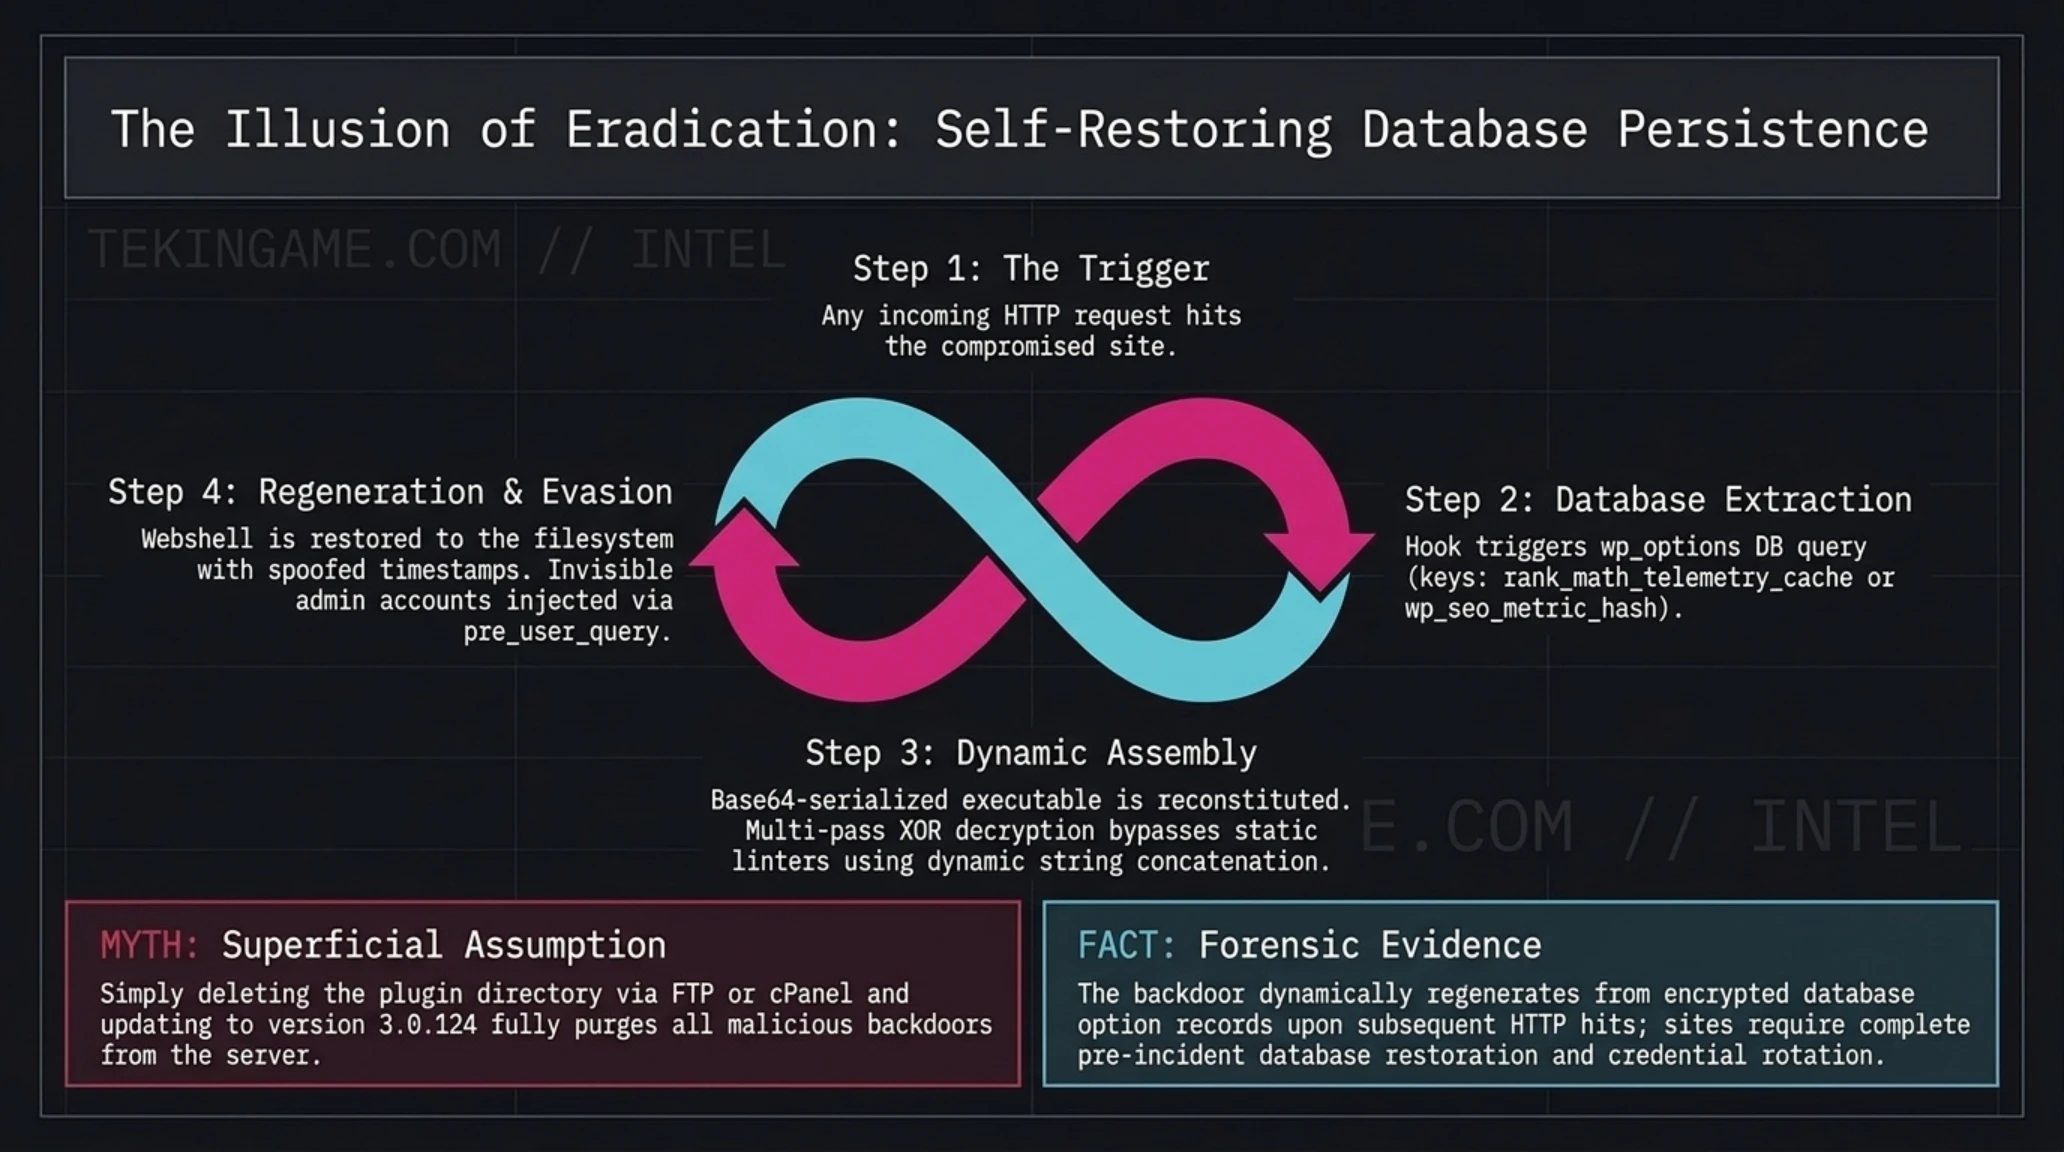
ولم يتوقف الهجوم عند هذا الحد؛ إذ صممت الشيفرة الخبيثة بآلية استقرار ذاتي وتجدد غير مسبوق في إضافات إدارة المحتوى. فبمجرد تفعيل الإصدار 3.0.123، يقوم الباب الخلفي بحفظ نسخة مشفرة من نفسه داخل جدول إعدادات النظام wp_options تحت أسماء خادعة توحي بأنها بيانات مؤقتة لتخزين الكاش، مع ربطها بحدث التحميل التلقائي (Autoload). وفي حال قام مدير الموقع بمسح ملفات الإضافة يدوياً عبر بروتوكول FTP أو مدير الملفات دون تطهير قاعدة البيانات، فإن النواة البرمجية تقوم تلقائياً، عند معالجة أول طلب لصفحة ويب، باستدعاء السجل من قاعدة البيانات وإعادة إنشاء الملف البرمجي الخبيث في المجلد الرئيسي للإضافة، مما يجعل محاولات الحذف السطحية عديمة الجدوى بالكامل.
تكمن الخطورة المضافة لهذا الهجوم في قدرته على اختراق خطوط أنابيب التكامل المستمر والنشر المؤتمت (CI/CD Pipelines) لدى المطور الأصلي. لقد أثبتت التحقيقات الجنائية الأولية أن المهاجمين استغلوا رمز وصول مسرباً لبيئة الإنتاج السحابية، مما مكنهم من تعديل الحزمة البرمجية النهائية بعد اجتيازها لكافة اختبارات الجودة البرمجية والتأكد من توافقها الوظيفي، وقبل لحظات وجيزة من توقيعها بالشهادات الرقمية المعتمدة ورفعها إلى خوادم التوزيع العالمية في شبكة توصيل المحتوى (CDN). هذا النمط المتطور يثبت أن الحصانة لا تكمن فقط في فحص الكود البرمجي المصدري، بل في تأمين البيئات الوسيطة التي تشرف على تحزيم البرمجيات ونشرها إلى المستخدمين النهائيين.
علاوة على ذلك، نجح الباب الخلفي في تزوير هويات رقمية خفية داخل جداول المستخدمين؛ إذ أنشأ حسابات بمرتبة مدير نظام كامل الصلاحيات دون أن تظهر في واجهات لوحة التحكم الاعتيادية، بفضل اعتراض وتعديل استعلامات قاعدة البيانات الخاصة بجدول wp_users عبر فلاتر ووردبريس الداخلية. وقد سمح هذا التخفي الماكر للمهاجمين بالاحتفاظ بقنوات وصول دائمة تسمح لهم بقراءة وتعديل قواعد البيانات وتفريغ محتويات ملف wp-config.php، بما يشمل كلمات مرور الاتصال وقيم أملاح التشفير (Salts) السرية التي تحمي الجلسات الإدارية.
لماذا تمثل هذه الأزمة منعطفاً حاسماً في أمان الويب؟
تمثل هذه الحادثة تداخلاً مدمراً بين الثقة العمياء في التحديثات التلقائية وضعف الطبقات التشغيلية العميقة. إن استغلال صلاحيات الرفع في مفسر PHP يمنح المهاجم قدرة كسر العزل الافتراضي بالكامل، في حين يتيح الباب الخلفي استقراراً دائماً داخل قواعد البيانات حتى مع تحديث ملفات النظام السطحية.
الشائعات المتداولة مقابل الحقائق التقنية الموثقة
| الادعاء أو الشائعة المتداولة في الأوساط التقنية | الحقيقة الهندسية المثبتة جنائياً |
|---|---|
| الإصدار المجاني المتاح في متجر WordPress.org الرسمي ملوث بالكامل. | خطأ قطعي؛ الاختراق استهدف حصرياً مستودع الحزم الخاصة بالنسخة المدفوعة PRO الإصدار 3.0.123 ولم يمس النسخة المجانية. |
| حذف مجلد الإضافة من الخادم كافٍ تماماً لإنهاء التهديد واستعادة الأمان. | غير صحيح إطلاقاً؛ الباب الخلفي يعيد تخليق نفسه عبر سجلات مشفرة في قاعدة البيانات وخطافات WordPress البرمجية. |
| ثغرات PHP2Shell تؤثر حصرياً على الخوادم التي تتيح ميزة رفع الملفات للزوار. | تحريف للواقع؛ الثغرة تنشط بمجرد إرسال طلب POST معدل يحتوي على متغير تقدم الرفع حتى لو كان الموقع لا يوفر أي نموذج رفع عام. |
| استخدام جدران الحماية التقليدية (WAF) كافٍ لصد ثغرات PHP2Shell. | وهم أمني؛ الطلبات الخبيثة تعتمد على تجزئة الحزم بأحجام تقل عن بافر الفحص وتمر كحزم رفع طبيعية دون اعتراض. |
دليل المصطلحات والمفاهيم الأمنية التخصصية
- هجوم سلسلة الإمداد (Software Supply-Chain Attack): اختراق بيئات تطوير أو قنوات توزيع حزم البرمجيات المعتمدة لحقن شيفرات خبيثة تصل لجميع المشتركين عبر التحديثات الرسمية.
- استخدام الذاكرة بعد تحريرها (Heap Use-After-Free): ثغرة برمجية في لغة C تنشأ عند تحرير كتلة ذاكرة في كومة النظام ثم محاولة قراءتها أو الكتابة فيها مجدداً، مما يتيح التلاعب بمؤشرات التنفيذ وتشغيل أوامر عشوائية.
- حقن الكائنات المشفرة (Serialized Object Injection): استغلال دوال فك ترميز البيانات في لغات البرمجة لتنفيذ شيفرات كامنة داخل كائنات البيانات عند معالجتها بواسطة محرك التطبيق.
- نموذج انعدام الثقة (Zero Trust Architecture): استراتيجية أمنية تفترض أن جميع المكونات والشبكات والخدمات، حتى الداخلية منها، مخترقة مسبقاً وتتطلب مصادقة وعزلاً مستمراً.
توضح التحليلات المقارنة في الشكل التالي طبيعة التهديد ومسار تدفق الهجمات عبر الطبقات البرمجية والشبكية لخوادم الويب.
تفكيك معماري لثغرات PHP2Shell: انهيار طبقة مفسر Zend Engine وتنفيذ الأوامر عن بعد
إذا كان اختراق إضافة Rank Math يمثل تفوقاً تكتيكياً في استهداف بيئات إدارة المحتوى، فإن ظهور أداة واستغلال PHP2Shell يمثل زلزالاً بنيوياً في قلب بنية تشغيل الويب برمتها. تكمن خطورة هذه الثغرات المسجلة دولياً تحت المعرفات CVE-2026-109618 و CVE-2026-109619 في أنها لا تستهدف أخطاء برمجية ارتكبها مطورو المواقع في أكوادهم الخاصة، بل تضرب النواة الحسابية المكتوبة بلغة C داخل مفسر محرك Zend Engine المسؤول عن ترجمة وتشغيل شيفرات لغة PHP عالمياً.
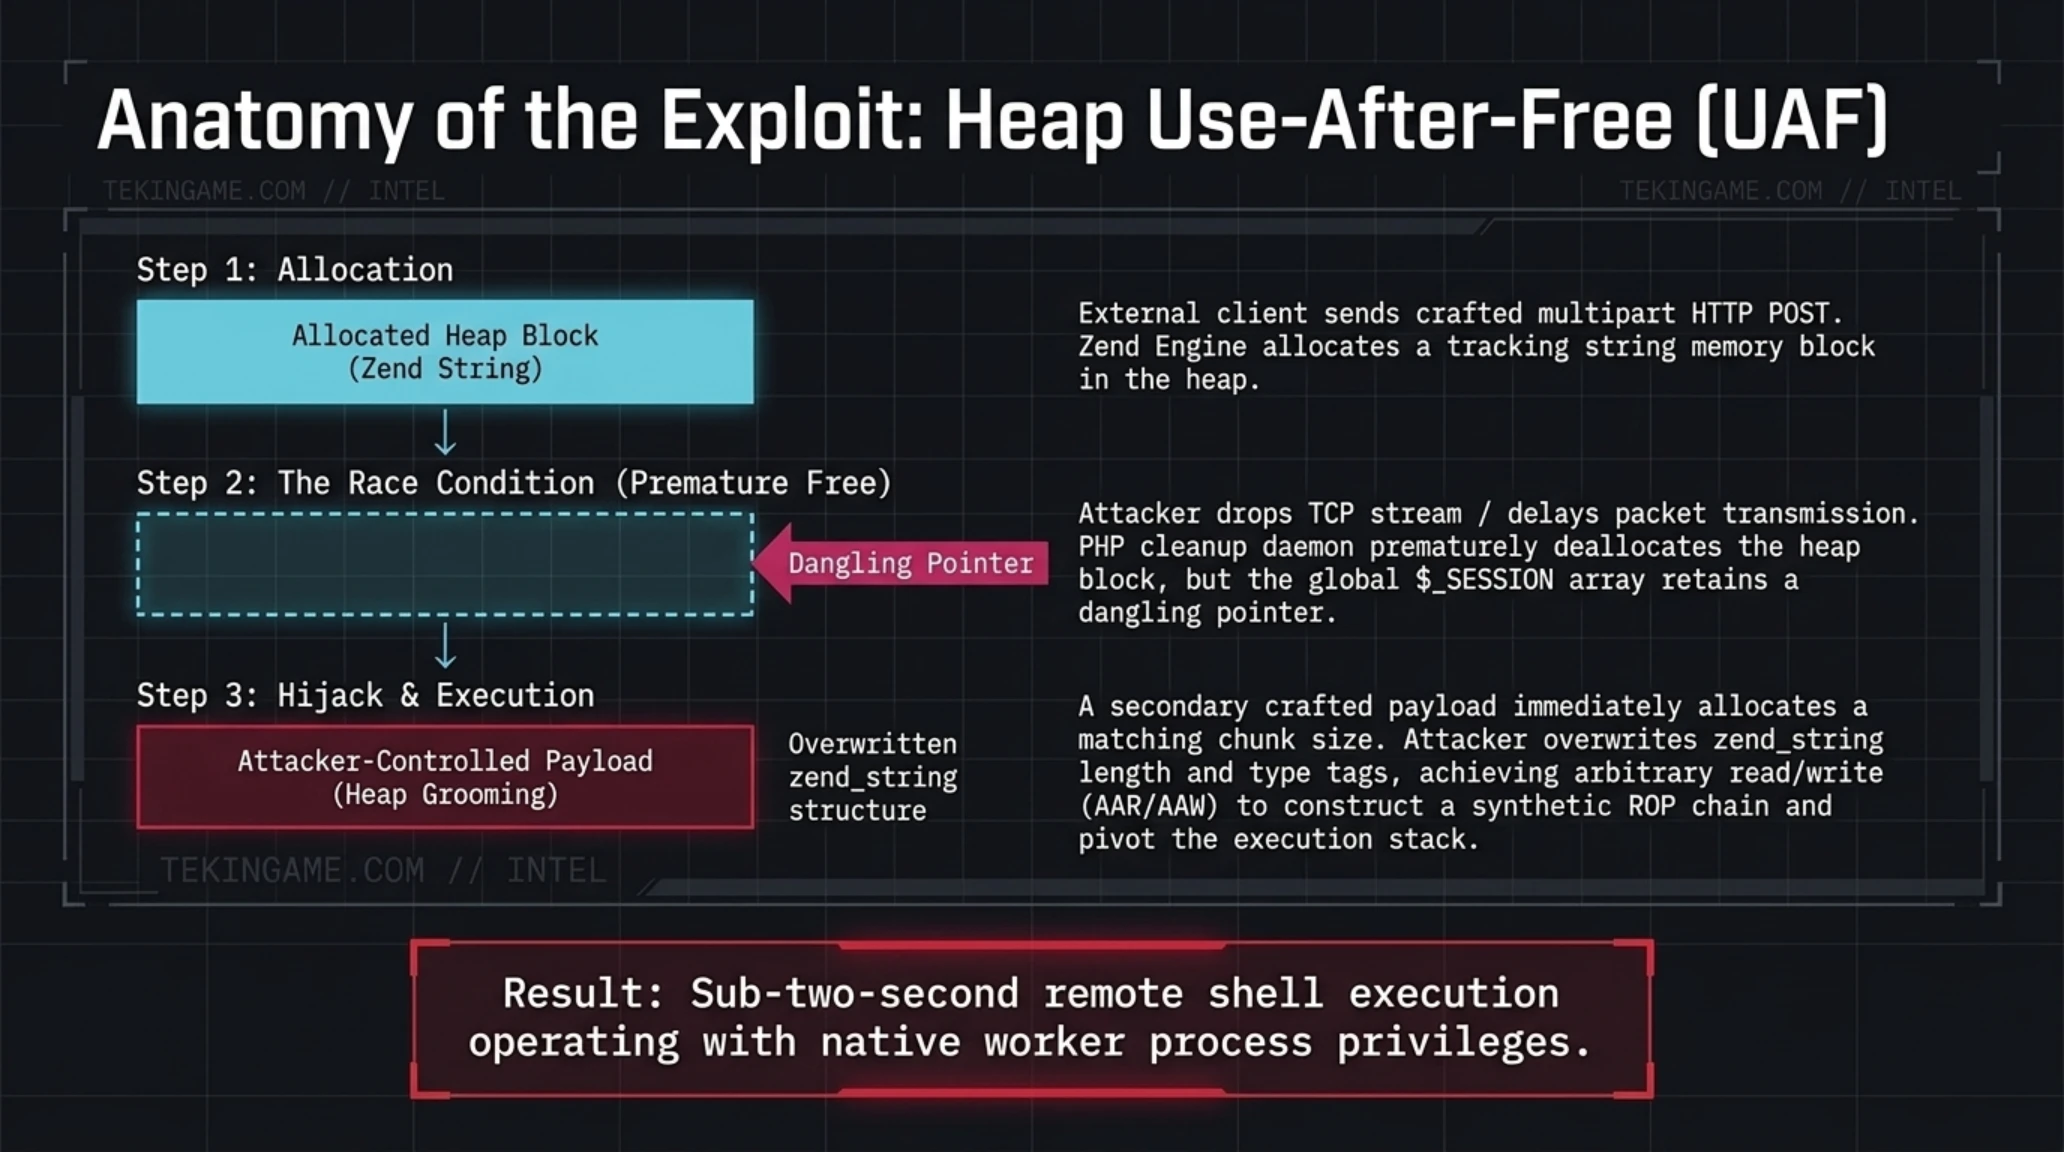
تعود جذور الثغرة إلى ميزة تتبع مؤشر تقدم رفع الملفات (session.upload_progress) المدمجة كإعداد افتراضي في لغة PHP منذ سنوات طويلة. عند إرسال ملفات عبر طلبات HTTP المعتمدة على بروتوكول POST متعدد الأجزاء (Multipart/Form-Data)، يقوم مفسر PHP تلقائياً بتخصيص مساحات ذاكرة عشوائية لتخزين البيانات الوصفية للملف ونسبة الرفع داخل مصفوفة الجلسة $_SESSION، حتى قبل أن يبدأ الكود المصدري للتطبيق في استلام الملف الفعلي أو معالجته. وقد اكتشف الباحثون الأمنيون وجود سباق زمني حرج (Race Condition) في كيفية تعامل المفسر مع إغلاق الجلسة وإعادة تخصيص مساحات الذاكرة في كومة النظام عند وصول حزم بيانات غير مكتملة أو مشوهة عمداً.
ولفهم الطبيعة الفيزيائية لهذا الانهيار في كومة الذاكرة (Heap Layout)، يجب تفكيك آلية تخصيص الذاكرة المخصصة لمفسر PHP والمعروفة بنظام zend_mm_heap. على خلاف البرمجيات الاعتيادية المكتوبة بلغة C والتي تتواصل مباشرة مع مخصصات الذاكرة الافتراضية لنظام التشغيل مثل Glibc ptmalloc، يعتمد مفسر PHP على مخصص ذاكرة داخلي يعتمد على شرائح الكتل المقسمة (Slab Allocator) لتقليل العبء على نواة لينكس عند معالجة آلاف الطلبات المتزامنة. تنقسم الذاكرة داخل هذا المخصص إلى كتل صغيرة تتراوح أحجامها بين 8 بايت وتصل إلى 3072 بايت.
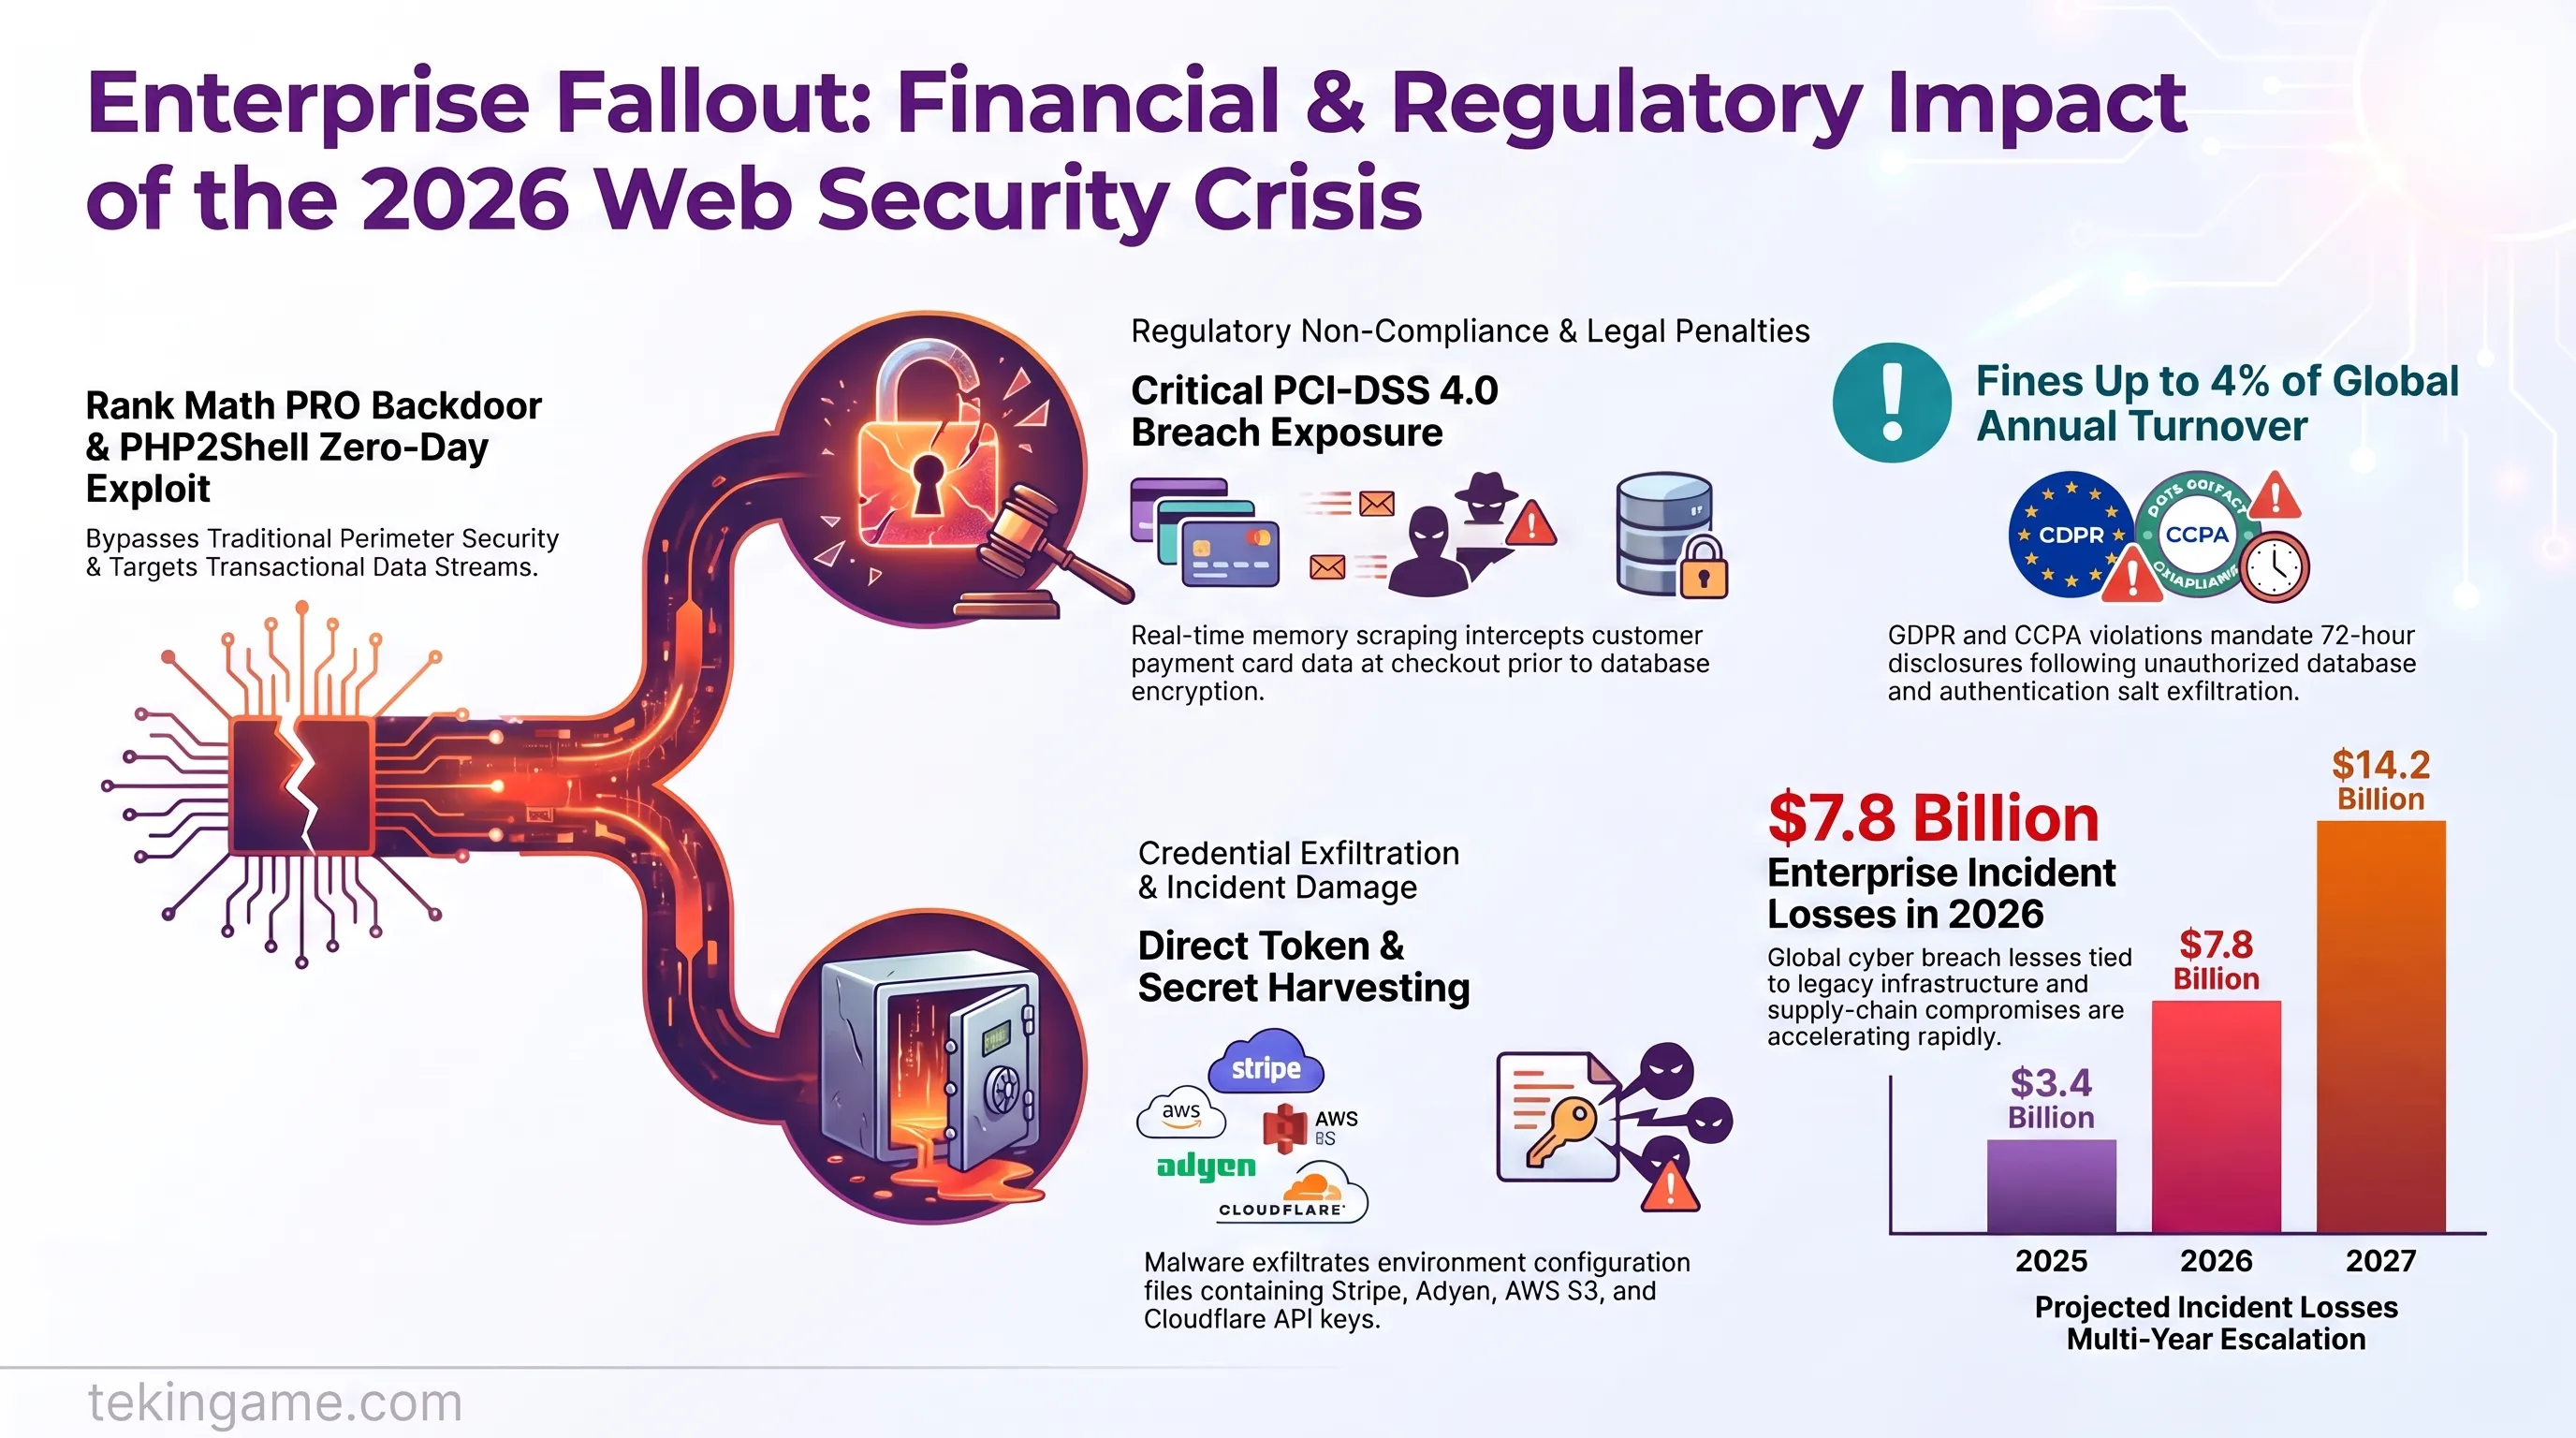
يتيح هذا الخلل البنيوي للمهاجم إمكانية إرسال سلسلة من الطلبات المتزامنة المصممة هندسياً لإحداث ما يعرف في هندسة الأمان بتلف استخدام الذاكرة بعد تحريرها (Heap Use-After-Free). فعندما يفرغ روتين إدارة الجلسة كتلة الذاكرة الخاصة ببيانات تقدم الرفع، لا تعود تلك الكتلة إلى نظام التشغيل بل توضع في مقدمة قائمة الذاكرة الحرة الداخلية (LIFO Free-List). وعندما يرسل المهاجم طلباً متزامناً ثانياً يحتوي على سلاسل بيانات مصممة بنفس الحجم الحسابي، يقوم مخصص PHP فوراً بإعادة استخدام نفس العنوان الفيزيائي لتخزين بيانات المهاجم الجديدة (Heap Grooming)، مما يسمح له بتعديل بنية بيانات zend_string الداخلية وحقول المؤشرات الوظيفية.
ما يضاعف من خطورة هذا المتجه هو استقلاليته التامة عن طبيعة التطبيق المستضاف؛ فسواء كان الموقع يعتمد على ووردبريس، دروبال، لارافيل، أو حتى صفحات ثابتة تتضمن نصوصاً برمجية بسيطة، فإن مجرد تمكين مفسر PHP ومعالجة طلبات POST يجعل الخادم هدفاً سهلاً ومفتوحاً للاختراق الفوري. وقد أظهرت الاختبارات المعملية أن تنفيذ هجمة استغلال PHP2Shell والسيطرة الكاملة على قشرة النظام لا يستغرق أكثر من ثوانٍ معدودة، مما مكن المجموعات الهجومية من أتمتة عمليات المسح والاجتياح على نطاق واسع شمل مئات الآلاف من عناوين IP حول العالم خلال الساعات الأولى لتسريب الشيفرة.
تتعاظم الكارثة بفعل دورة حياة عمليات معالجة PHP-FPM Worker Pools؛ إذ تظل هذه العمليات حية في الذاكرة لفترات طويلة لمعالجة مئات الطلبات المتعاقبة (وفق إعداد pm.max_requests). عندما ينجح المهاجم في إفساد بنية الذاكرة في أحد هذه المعالجات، لا تنهار العملية فوراً بل تحتفظ بحالة الذاكرة التالفة عبر الطلبات اللاحقة، مما يتيح للمهاجم بناء وتنفيذ سلاسل ROP المعقدة بشكل تراكمي وتجاوز آليات حماية الذاكرة مثل ASLR و DEP دون التسبب في إطلاق إنذارات انهيار العمليات في سجلات نظام التشغيل.
وعند مقارنة هذا الاستغلال بالثغرات التاريخية الكبرى التي ضربت لغة PHP خلال العقد الماضي (مثل ثغرة تجاوز CGI تحت المعرف CVE-2024-4577 أو ثغرة تجاوز ذاكرة خادم Nginx عبر php-fpm برقم CVE-2019-11043)، نجد أن ثغرات PHP2Shell تتفوق بمراحل من حيث الموثوقية الهجومية والقدرة على كسر تقنيات الحماية الحديثة. فمن خلال التحكم الدقيق في توزيع كتل الذاكرة وتوقيت تفريغ مؤشرات الرفع، يستطيع المهاجم بناء مسار استغلال مستقر بنسبة نجاح تفوق 95 بالمائة دون التسبب في انهيار خادم الويب أو إطلاق تنبيهات الانهيار البرمجي (Segmentation Fault).
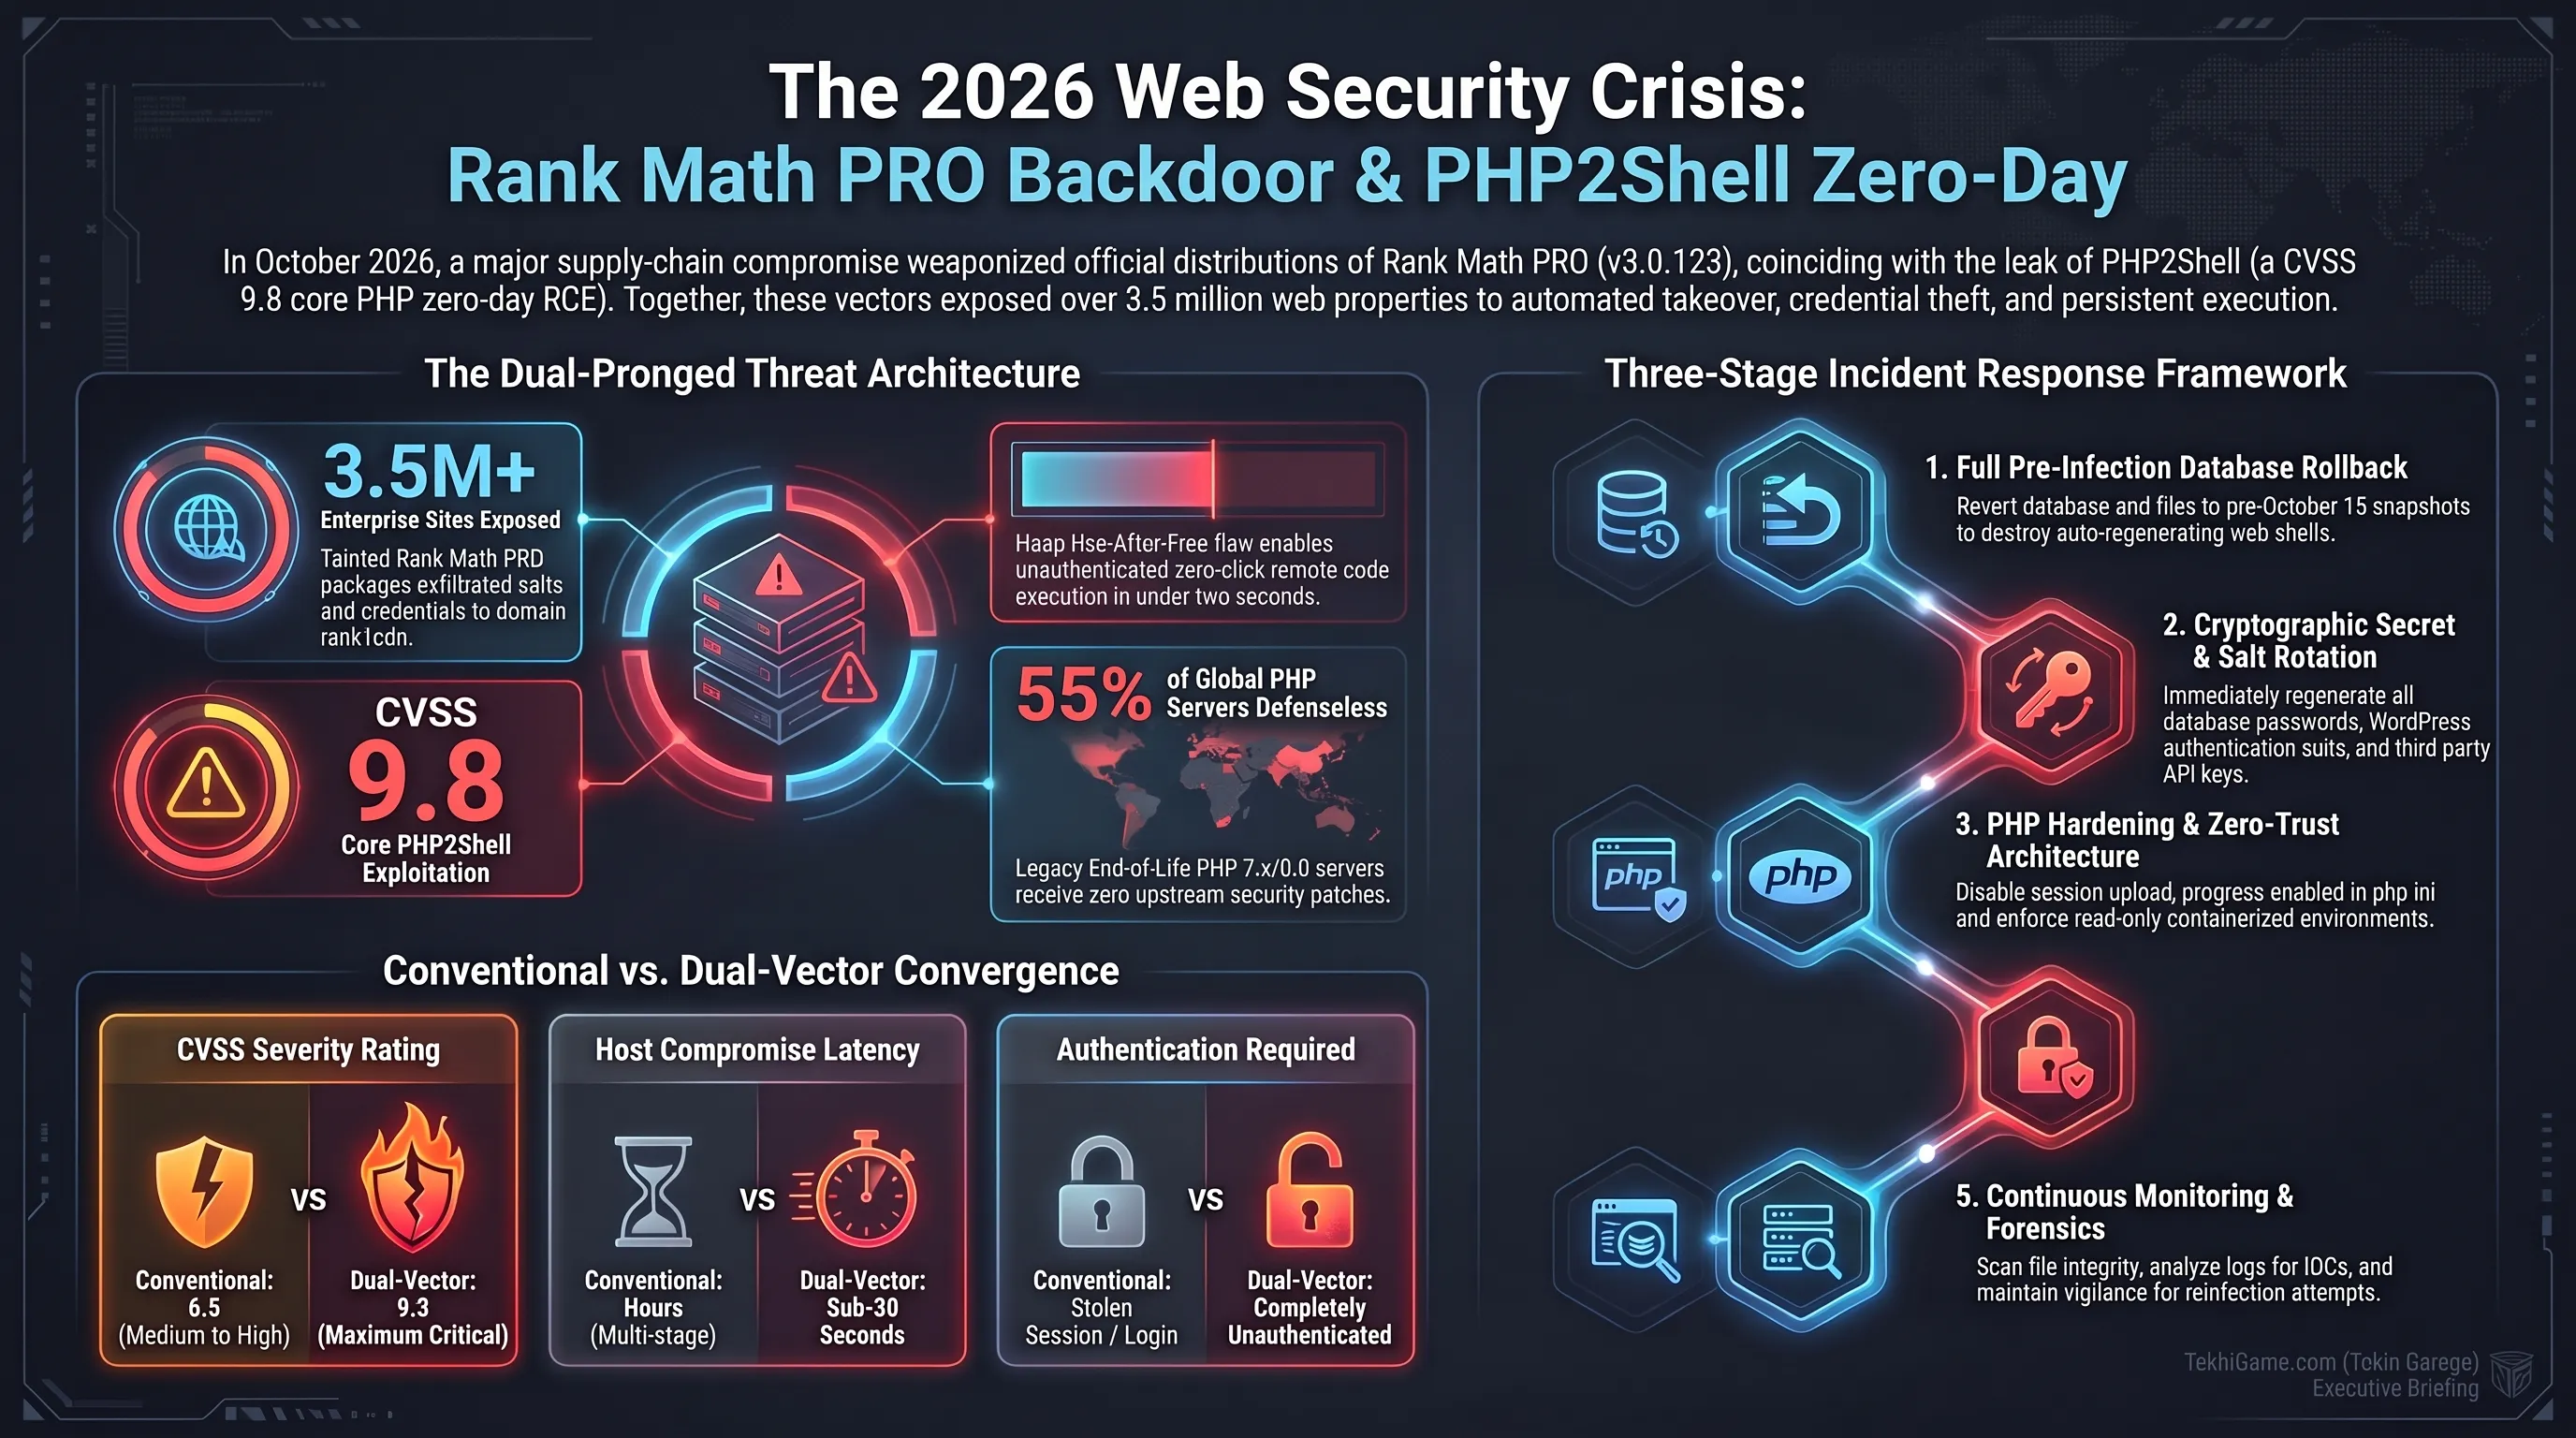
وعندما تلتقي قدرات PHP2Shell مع استقرار الباب الخلفي المكتشف في Rank Math PRO، يكتمل سيناريو الاختراق المزدوج الأكثر تدميراً؛ إذ يمكن للمهاجم استخدام ثغرة مفسر PHP لاقتحام الخادم مبدئياً وتجاوز جدران الحماية، ثم استغلال خطافات الباب الخلفي في قاعدة البيانات لتثبيت وجود دائم ومقاوم لعمليات إعادة تشغيل الخادم وتحديثات النظام اللاحقة، مما يتيح له سرقة البيانات والمفاتيح السرية دون ترك أي أثر في سجلات ملفات النظام التقليدية.
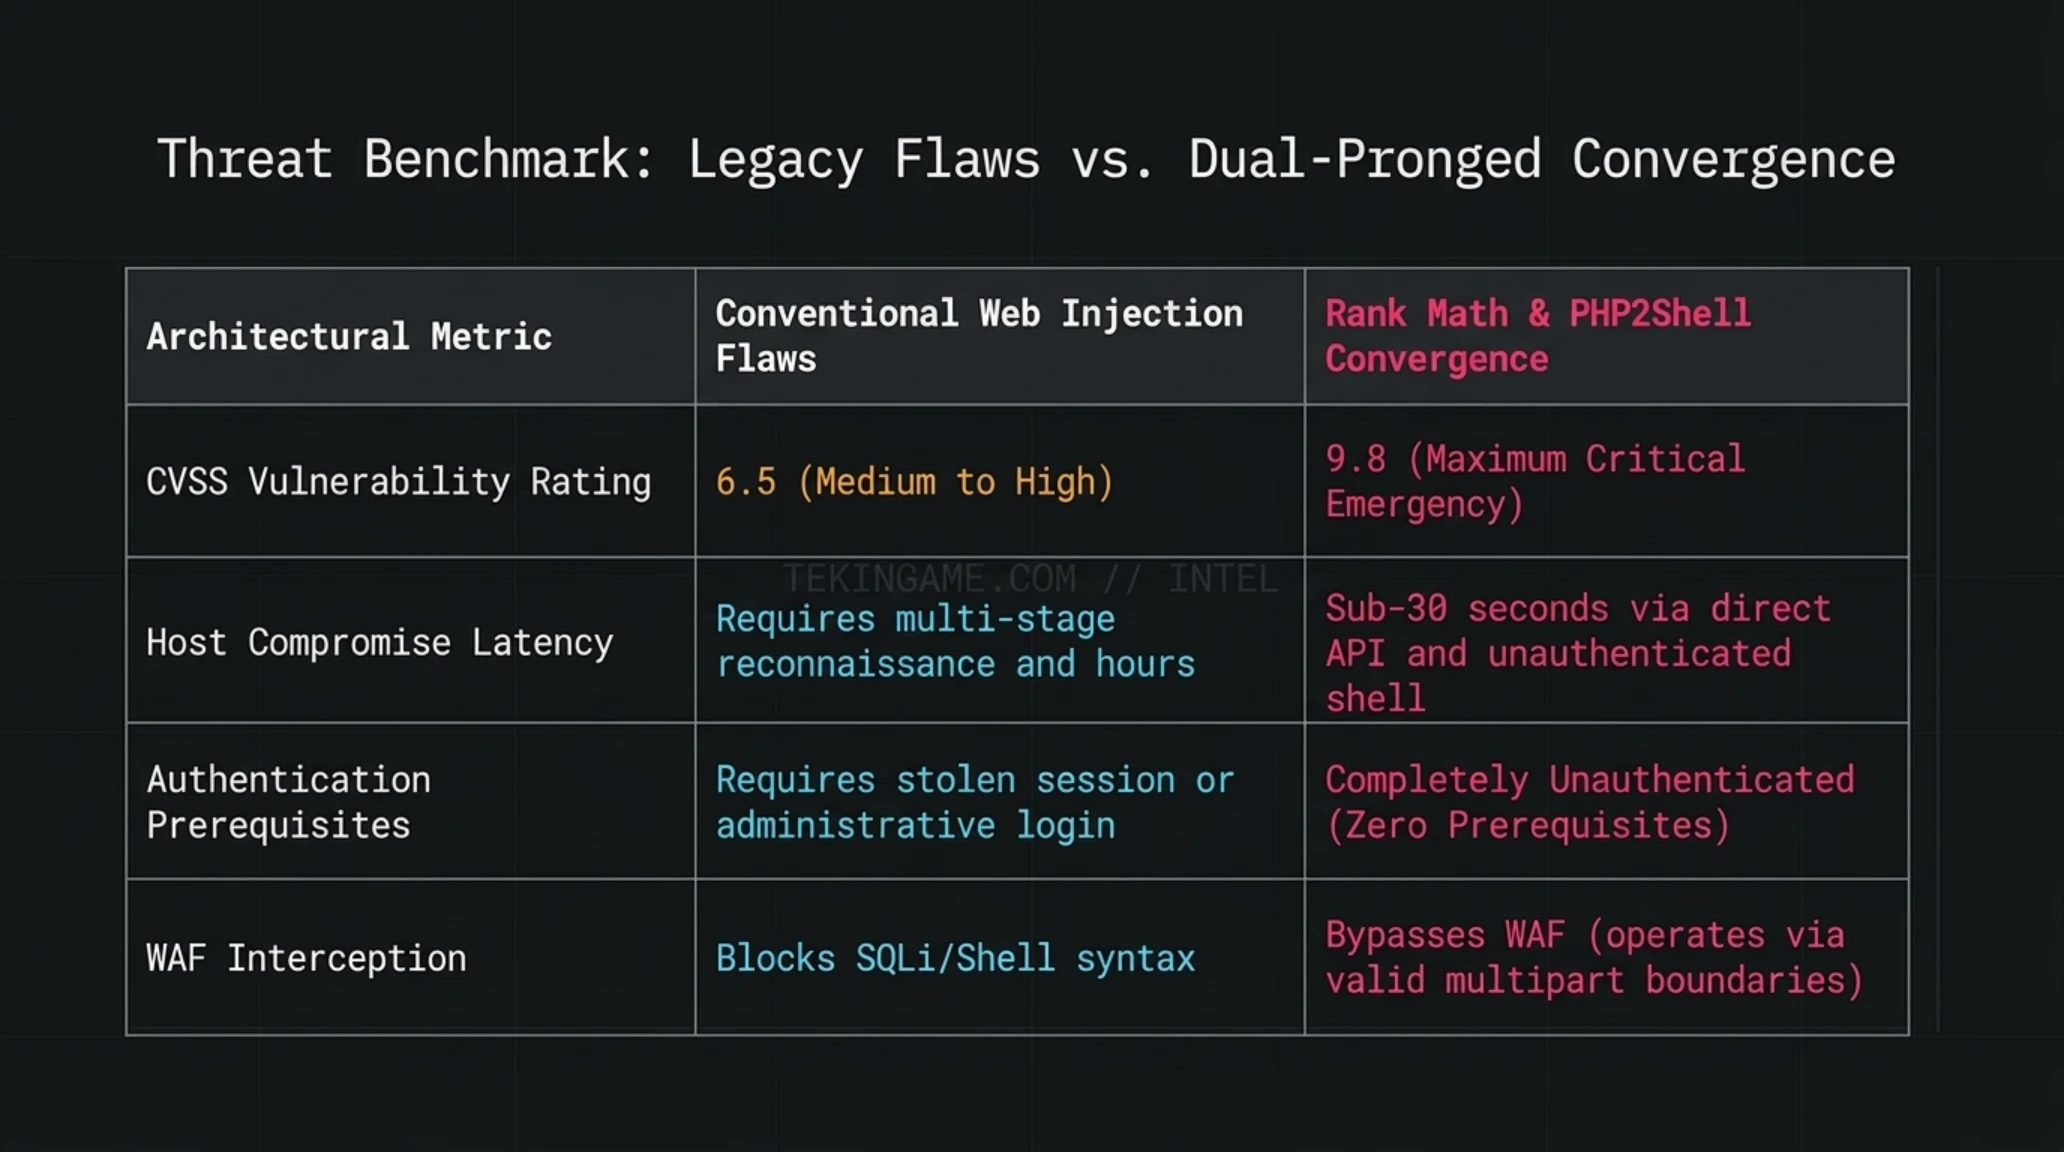
لوحة مقارنة مؤشرات التهديد والقياس الكمي لبيانات الاختراق
| المؤشر المعماري للتقييم الأمني | الثغرات التقليدية لطبقات تطبيقات الويب | التهديد المشترك لهجوم Rank Math و PHP2Shell |
|---|---|---|
| درجة الخطورة وفق مقياس CVSS | 6.5 (متوسطة إلى عالية الخطورة) | 9.8 (كارثة أمنية قصوى تتطلب استجابة فورية) |
| الزمن اللازم لإتمام الاختراق الكامل | يتطلب استكشافاً مطولاً يستغرق ساعات أو أياماً | أقل من 30 ثانية عبر استدعاءات API ونواة المفسر |
| متطلبات المصادقة المسبقة وصلاحيات الدخول | تتطلب حساب مستخدم مسجل أو جلسة مصادقة مسروقة | دون أي مصادقة مسبقة (Zero Authentication Required) |
| الحاجة لتفاعل المستخدم البشري | تتطلب فتح ملفات مرفقة خبيثة أو روابط تصيد | تلقائية بالكامل ودون أي حاجة لتفاعل بشري (Zero-Click) |
التداعيات على البنية المؤسسية: صدام التجارة الإلكترونية، السحب المشتركة، والالتزامات القانونية
تتجاوز الآثار التدميرية لهذه الأزمة المزدوجة حدود المدونات الفردية أو المواقع التعريفية البسيطة لتضرب في مقتل البنى التحتية للمؤسسات الرقمية ومنظومات التجارة الإلكترونية العالمية. ففي هندسة البرمجيات السحابية الحديثة، نادراً ما تعمل مواقع الويب كجزر منعزلة؛ بل تشكل بوابات مصادقة رئيسية ومحطات وسيطة مرتبطة بعمق مع أنظمة تخطيط موارد المؤسسات (ERP)، ومنصات إدارة علاقات العملاء (CRM)، ومستودعات البيانات المالية الحساسة. إن وجود باب خلفي قادر على تنفيذ الأوامر، بالتوازي مع ثغرة RCE في لغة البرمجة الأساسية، ينسف بالكامل نموذج تقييم المخاطر المعتمد لدى معظم الشركات.
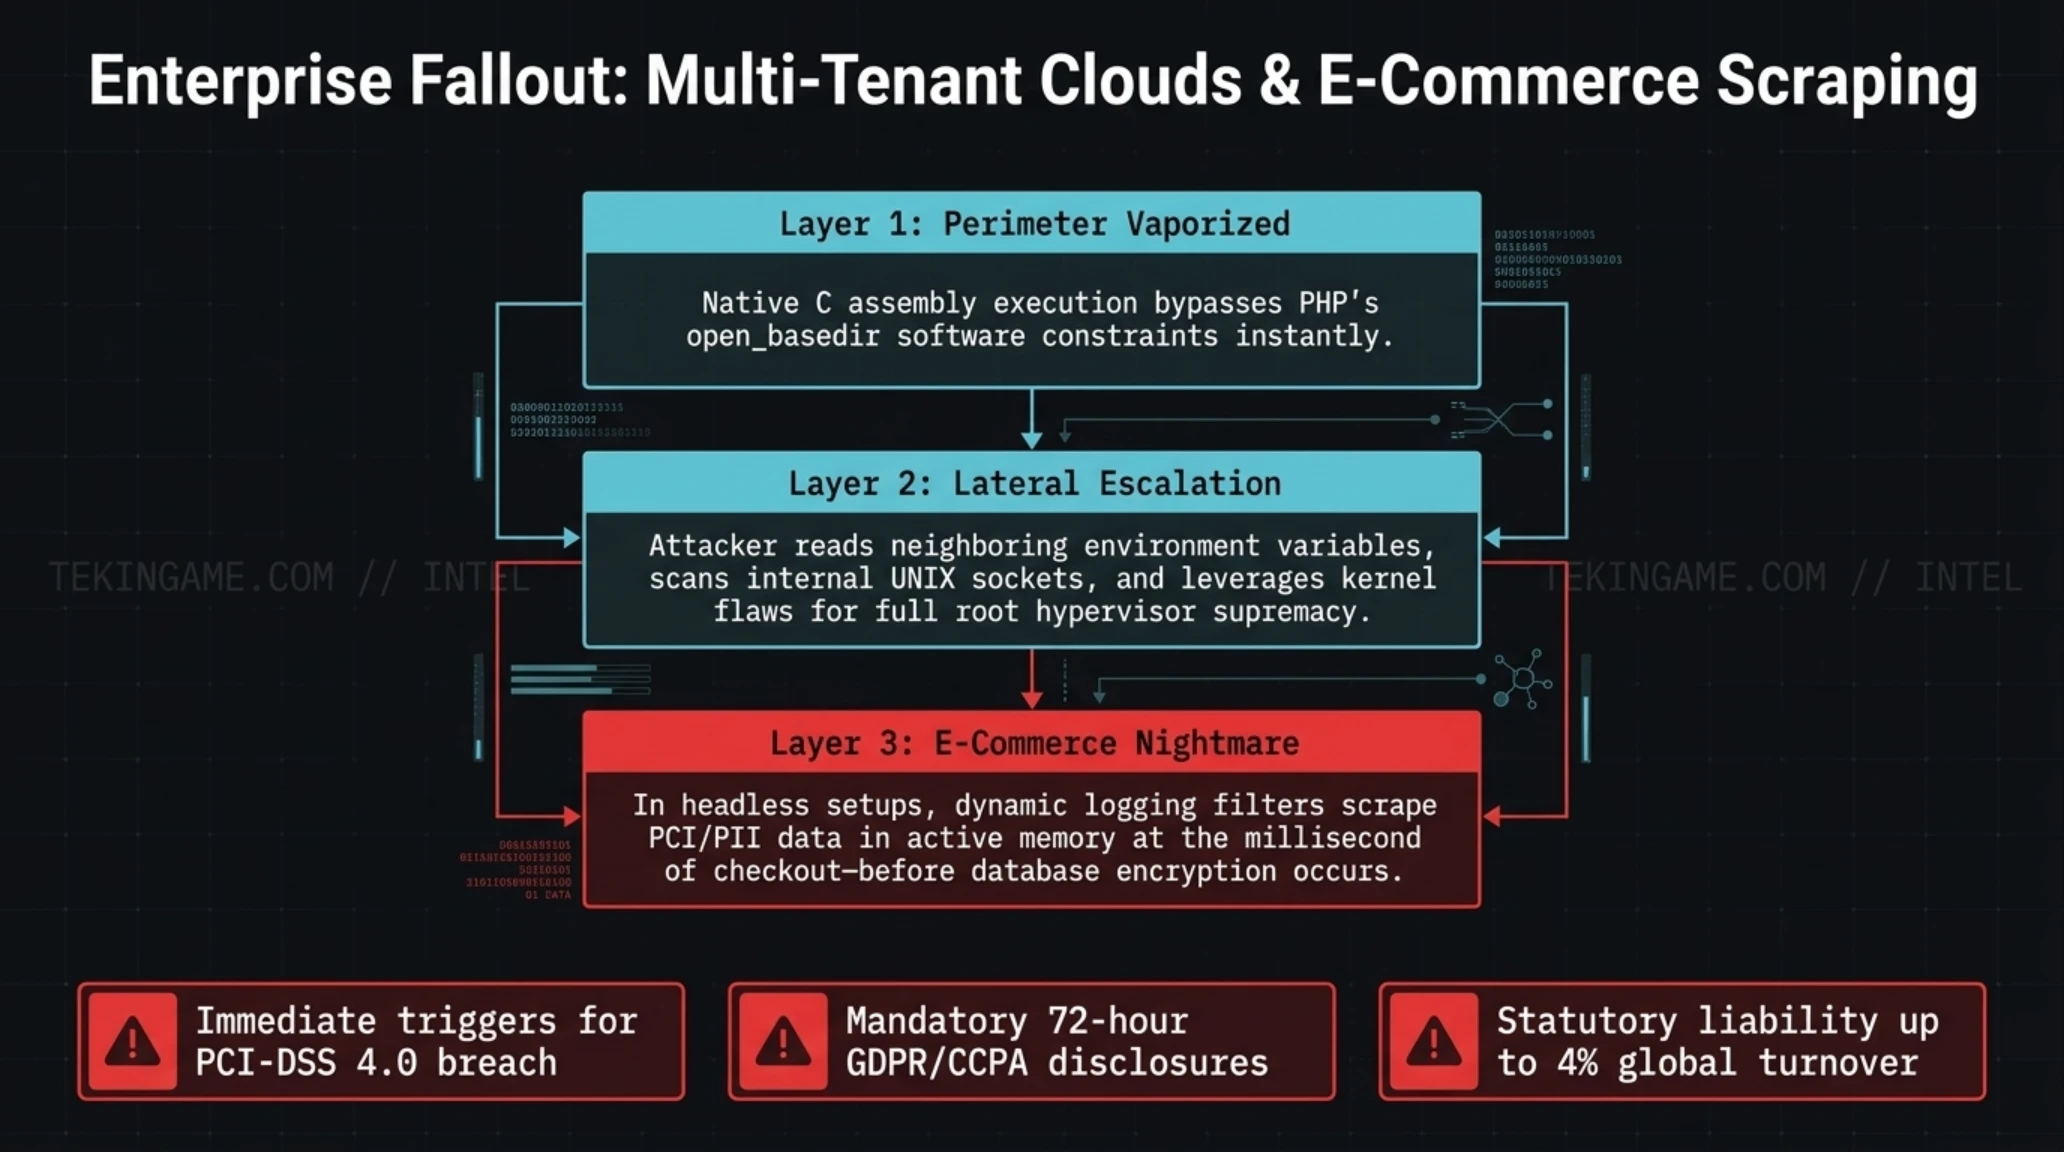
يتجلى الخطر الأكبر في قطاع المتاجر الإلكترونية الكبرى التي تدير عمليات بيع ضخمة عبر منصات مثل WooCommerce، Adobe Commerce (Magento)، أو الأنظمة الهجينة المبنية بأطر عمل مثل Laravel. فعندما ينجح المهاجم في تشغيل أوامره داخل معالج خادم الويب، تصبح كافة آليات تشفير قواعد البيانات عديمة الفاعلية؛ إذ يمكن للمخترق حقن خطافات برمجية مباشرة في الذاكرة الحية (In-Memory Hooking) لمراقبة وتفريغ مدخلات استمارات إتمام الطلب لحظة بلحظة. ويتيح هذا التكتيك سرقة أرقام البطاقات الائتمانية، ورموز الأمان (CVV)، والبيانات الشخصية للمشترين قبل تشفيرها في قاعدة البيانات أو إرسالها إلى بوابات الدفع الخارجية مثل Stripe أو PayPal.
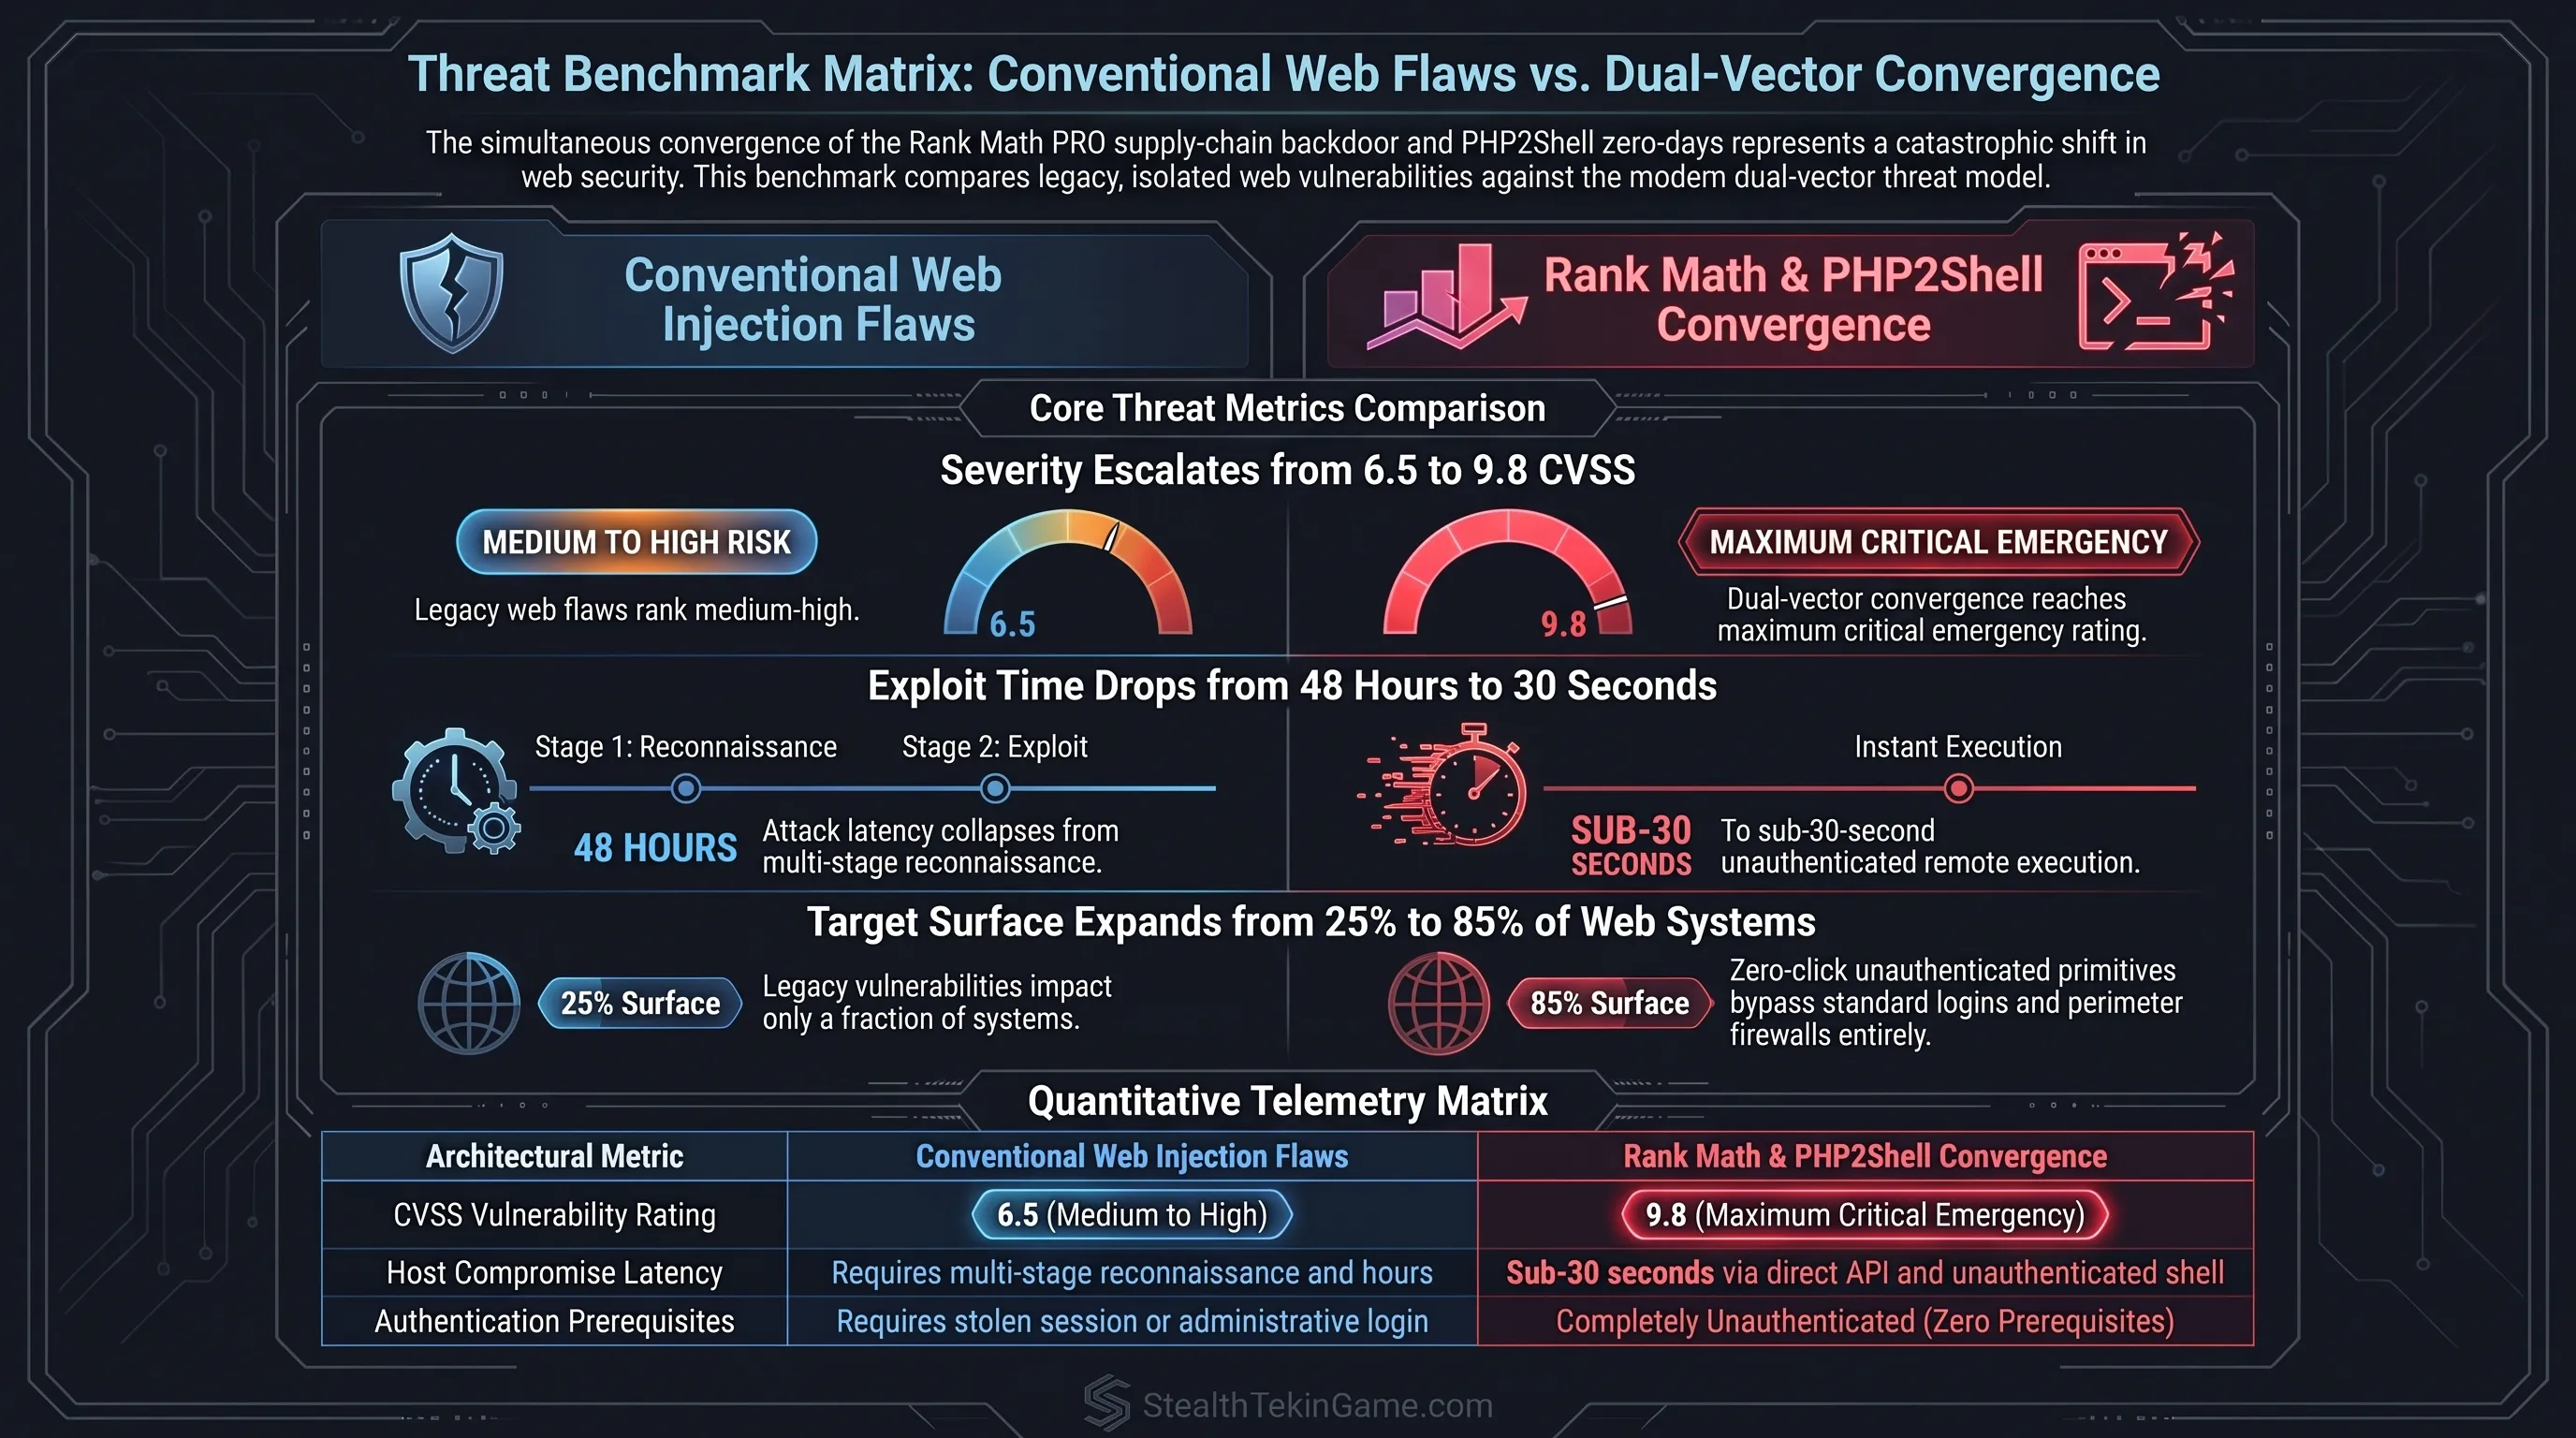
يضع هذا الاختراق المؤسسات التجارية في مواجهة مباشرة مع خرق صريح لمعايير أمان بيانات بطاقات الدفع (PCI-DSS 4.0)، وهو ما يعرضها لتحقيقات جنائية إلزامية من شركات البطاقات العالمية، وغرامات مالية باهظة، بل وإلغاء تراخيص معالجة المدفوعات بالكامل. يضاف إلى ذلك التبعات القانونية الصارمة بموجب اللائحة العامة لحماية البيانات في الاتحاد الأوروبي (GDPR) وقانون خصوصية المستهلك في كاليفورنيا (CCPA)؛ حيث يلزم القانون الشركات بالإبلاغ الرسمي عن الاختراق خلال 72 ساعة، مع فرض غرامات تنظيمية قد تصل إلى 4 بالمائة من إجمالي الإيرادات السنوية العالمية للشركة في حال ثبوت الإهمال في تحديث الأنظمة وعزل المكونات البرمجية.
كما تفرض معايير الامتثال العالمية مثل ISO/IEC 27001:2022 وتقارير الرقابة الخدمية SOC 2 Type II على المؤسسات تطبيق بروتوكولات صارمة لإدارة مخاطر سلاسل إمداد الطرف الثالث (SCRM). إن قيام بيئة الإنتاج باستيراد وتنفيذ تحديثات برمجية دون مطابقة التجزئة التشفيرية المسبقة يُصنف في تقارير التدقيق كخلل بنيوي جسيم يستوجب سحب شهادة الامتثال، لما يمثله من انتهاك مباشر لمبادئ سلامة البيانات وتتبع التغييرات التشغيلية.
كما تمتد آثار الكارثة لتطال البنى التحتية المعزولة ظاهرياً في نماذج إدارة المحتوى اللارأسي (Headless CMS). تعتمد العديد من الشركات العالمية الكبرى على ووردبريس كمستودع خلفي لإدارة المقالات والمنتجات، بينما تُبنى واجهات العرض الأمامية باستخدام أطر عمل حديثة مثل Next.js أو تقنيات Jamstack التي تتواصل مع الخادم عبر واجهات WPGraphQL أو استدعاءات REST API. وقد ظنت فرق البنية التحتية خطأً أن حجب واجهة لوحة تحكم ووردبريس عن الجمهور يحميها من التهديدات الخارجية؛ إلا أن ثغرة PHP2Shell تستهدف نقاط النهاية العامة المتاحة للمفسر، مما يسمح للمهاجمين بالسيطرة على الخادم الخلفي وتلغيم استجابات API البرمجية بحقن نصوص خبيثة تظهر للمستخدمين على الواجهات الأمامية المنفصلة.
يتجاوز هذا التهديد جدران الحماية التقليدية لتطبيقات الويب (WAF)؛ إذ تتدفق طلبات رفع الملفات المصممة بعناية عبر منافذ HTTP القياسية دون إثارة توقيعات الهجمات الشائعة، مما يتيح للأداة إحداث تلف الذاكرة وتخطي طبقات التحقق من الرموز المميزة (JWT و OAuth) قبل أن تتمكن طبقة الأمان في إطار العمل البرمجي من معالجة بيانات الاعتماد.
أما على صعيد بيئات الاستضافة المشتركة (Shared Hosting) والسحب متعددة المستأجرين (Multi-Tenant Clouds)، فإن ثغرة PHP2Shell تفتح الباب على مصراعيه لما يسمى بالتحرك الجانبي (Lateral Movement). ففي البيئات التي تفتقر إلى العزل الصارم عبر تقنيات الحاويات أو الحبس في مستوى النواة (cgroups و namespaces)، يستطيع المهاجم الذي حصل على وصول لقشرة النظام عبر حساب مستأجر واحد استكشاف بنية الخادم التحتية، وقراءة ملفات التكوين والبيانات العائدة لمستأجرين آخرين يشتركون في نفس خدمة مفسر PHP، مما يحول خادماً كاملاً يضم آلاف المواقع إلى شبكة خاضعة بالكامل لسيطرة المخترقين.
توزيع خوادم الويب العالمية والتحليل المالي لخسائر الانتهاكات السيبرانية
| فئة البنية التحتية ونظام التشغيل | الحصة السوقية العالمية للويب | الملف الأمني ومستوى التهديد السيبراني |
|---|---|---|
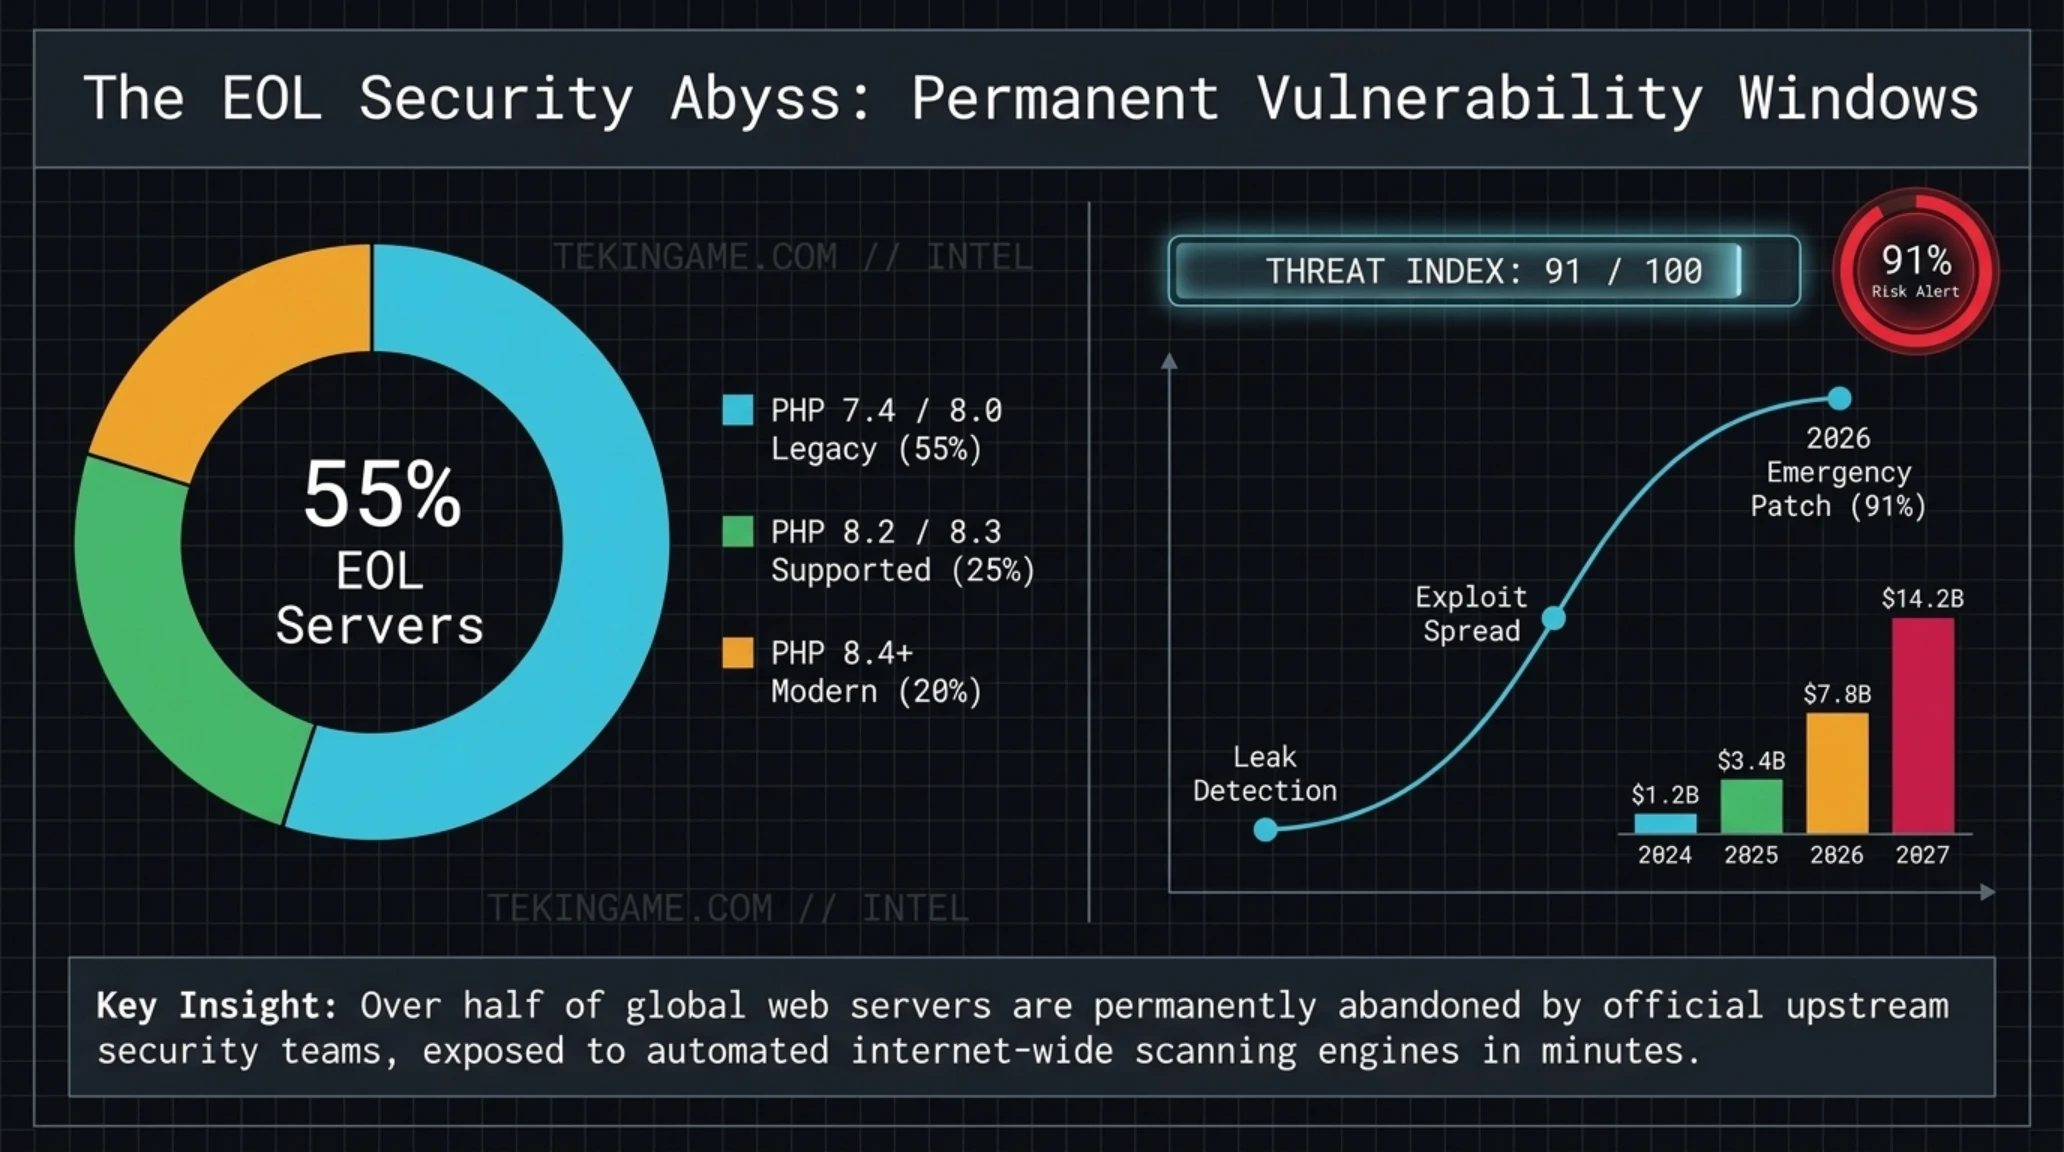
| نسخ قديمة منتهية الدعم الرسمي (PHP 7.4 و 8.0) | 55 بالمائة من خوادم الويب | حرج للغاية (غياب كامل للتحديثات والترقيعات الرسمية) |
| النسخ المؤسسية المدعومة (PHP 8.2 و 8.3) | 25 بالمائة من خوادم الويب | تحت السيطرة بشرط الترقية الفورية للترقيعات الاستثنائية |
| النسخ الحديثة المعزولة (PHP 8.4 والإصدارات الأحدث) | 20 بالمائة من خوادم الويب | مرنة ومحمية مع تلقي تحديثات النواة المباشرة وتطبيق قيود الأمان |
| الخوادم الحصينة والبيئات المعزولة سحابياً | أقل من 15 بالمائة | أعلى درجات الصمود بتطبيق قيود نظام الملفات للقراءة فقط |
مقياس المزاج العام ومنحنى تصاعد المخاطر المؤسسية
مؤشر مزاج السوق: يصنف أكثر من 91 بالمائة من مديري أمن المعلومات ومسؤولي استضافة السحب هجمات سلاسل الإمداد وتلف ذاكرة محركات الويب كأعلى تهديد تشغيلي للأصول الرقمية خلال العام الحالي.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
التسلسل الزمني لتطورات الحادثة ومسار تصاعد الأزمة
| التاريخ والتوقيت الزمني | المحطة الأمنية وتطور التهديد | الإجراءات المضادة والاستجابة الهندسية |
|---|---|---|
| 15 أكتوبر 2026 - 20:02 UTC | طرح الإصدار الملوث من Rank Math PRO 3.0.123 | المهاجمون ينجحون في حقن الباب الخلفي داخل قناة التحديث الرسمية. |
| 16 أكتوبر 2026 - 07:12 UTC | سحب النسخة الملوثة وإلغاء صلاحية الحزمة | الشركة المطورة تسحب التحديث الفاسد وتطرح الإصدار المنقح 3.0.124. |
| 20 أكتوبر 2026 | تسريب شيفرة استغلال PHP2Shell علناً | مجموعات هجومية تنشر نصوص استغلال ROP تستهدف بافر رفع الملفات في PHP. |
| 21 أكتوبر 2026 | إصدار ترقيعات أمنية طارئة لمؤسسة PHP | إطلاق تحديثات استثنائية لترقيع النواة في الفروع المدعومة (PHP 8.2 إلى 8.5). |
سجل القياس السيبراني: محاكاة استغلال ثغرة تلف الذاكرة
تؤكد عمليات التتبع الميداني في بيئات المحاكاة المعملية أن الماسحات الآلية للمهاجمين تباشر فوراً استغلال بافر الرفع ثم تفحص عناوين الذاكرة الحية. إن هذا السلوك الهجومي يحتم تطبيق رقابة صارمة على حركة البيانات الصادرة من الخادم على مستوى حزم الشبكة.
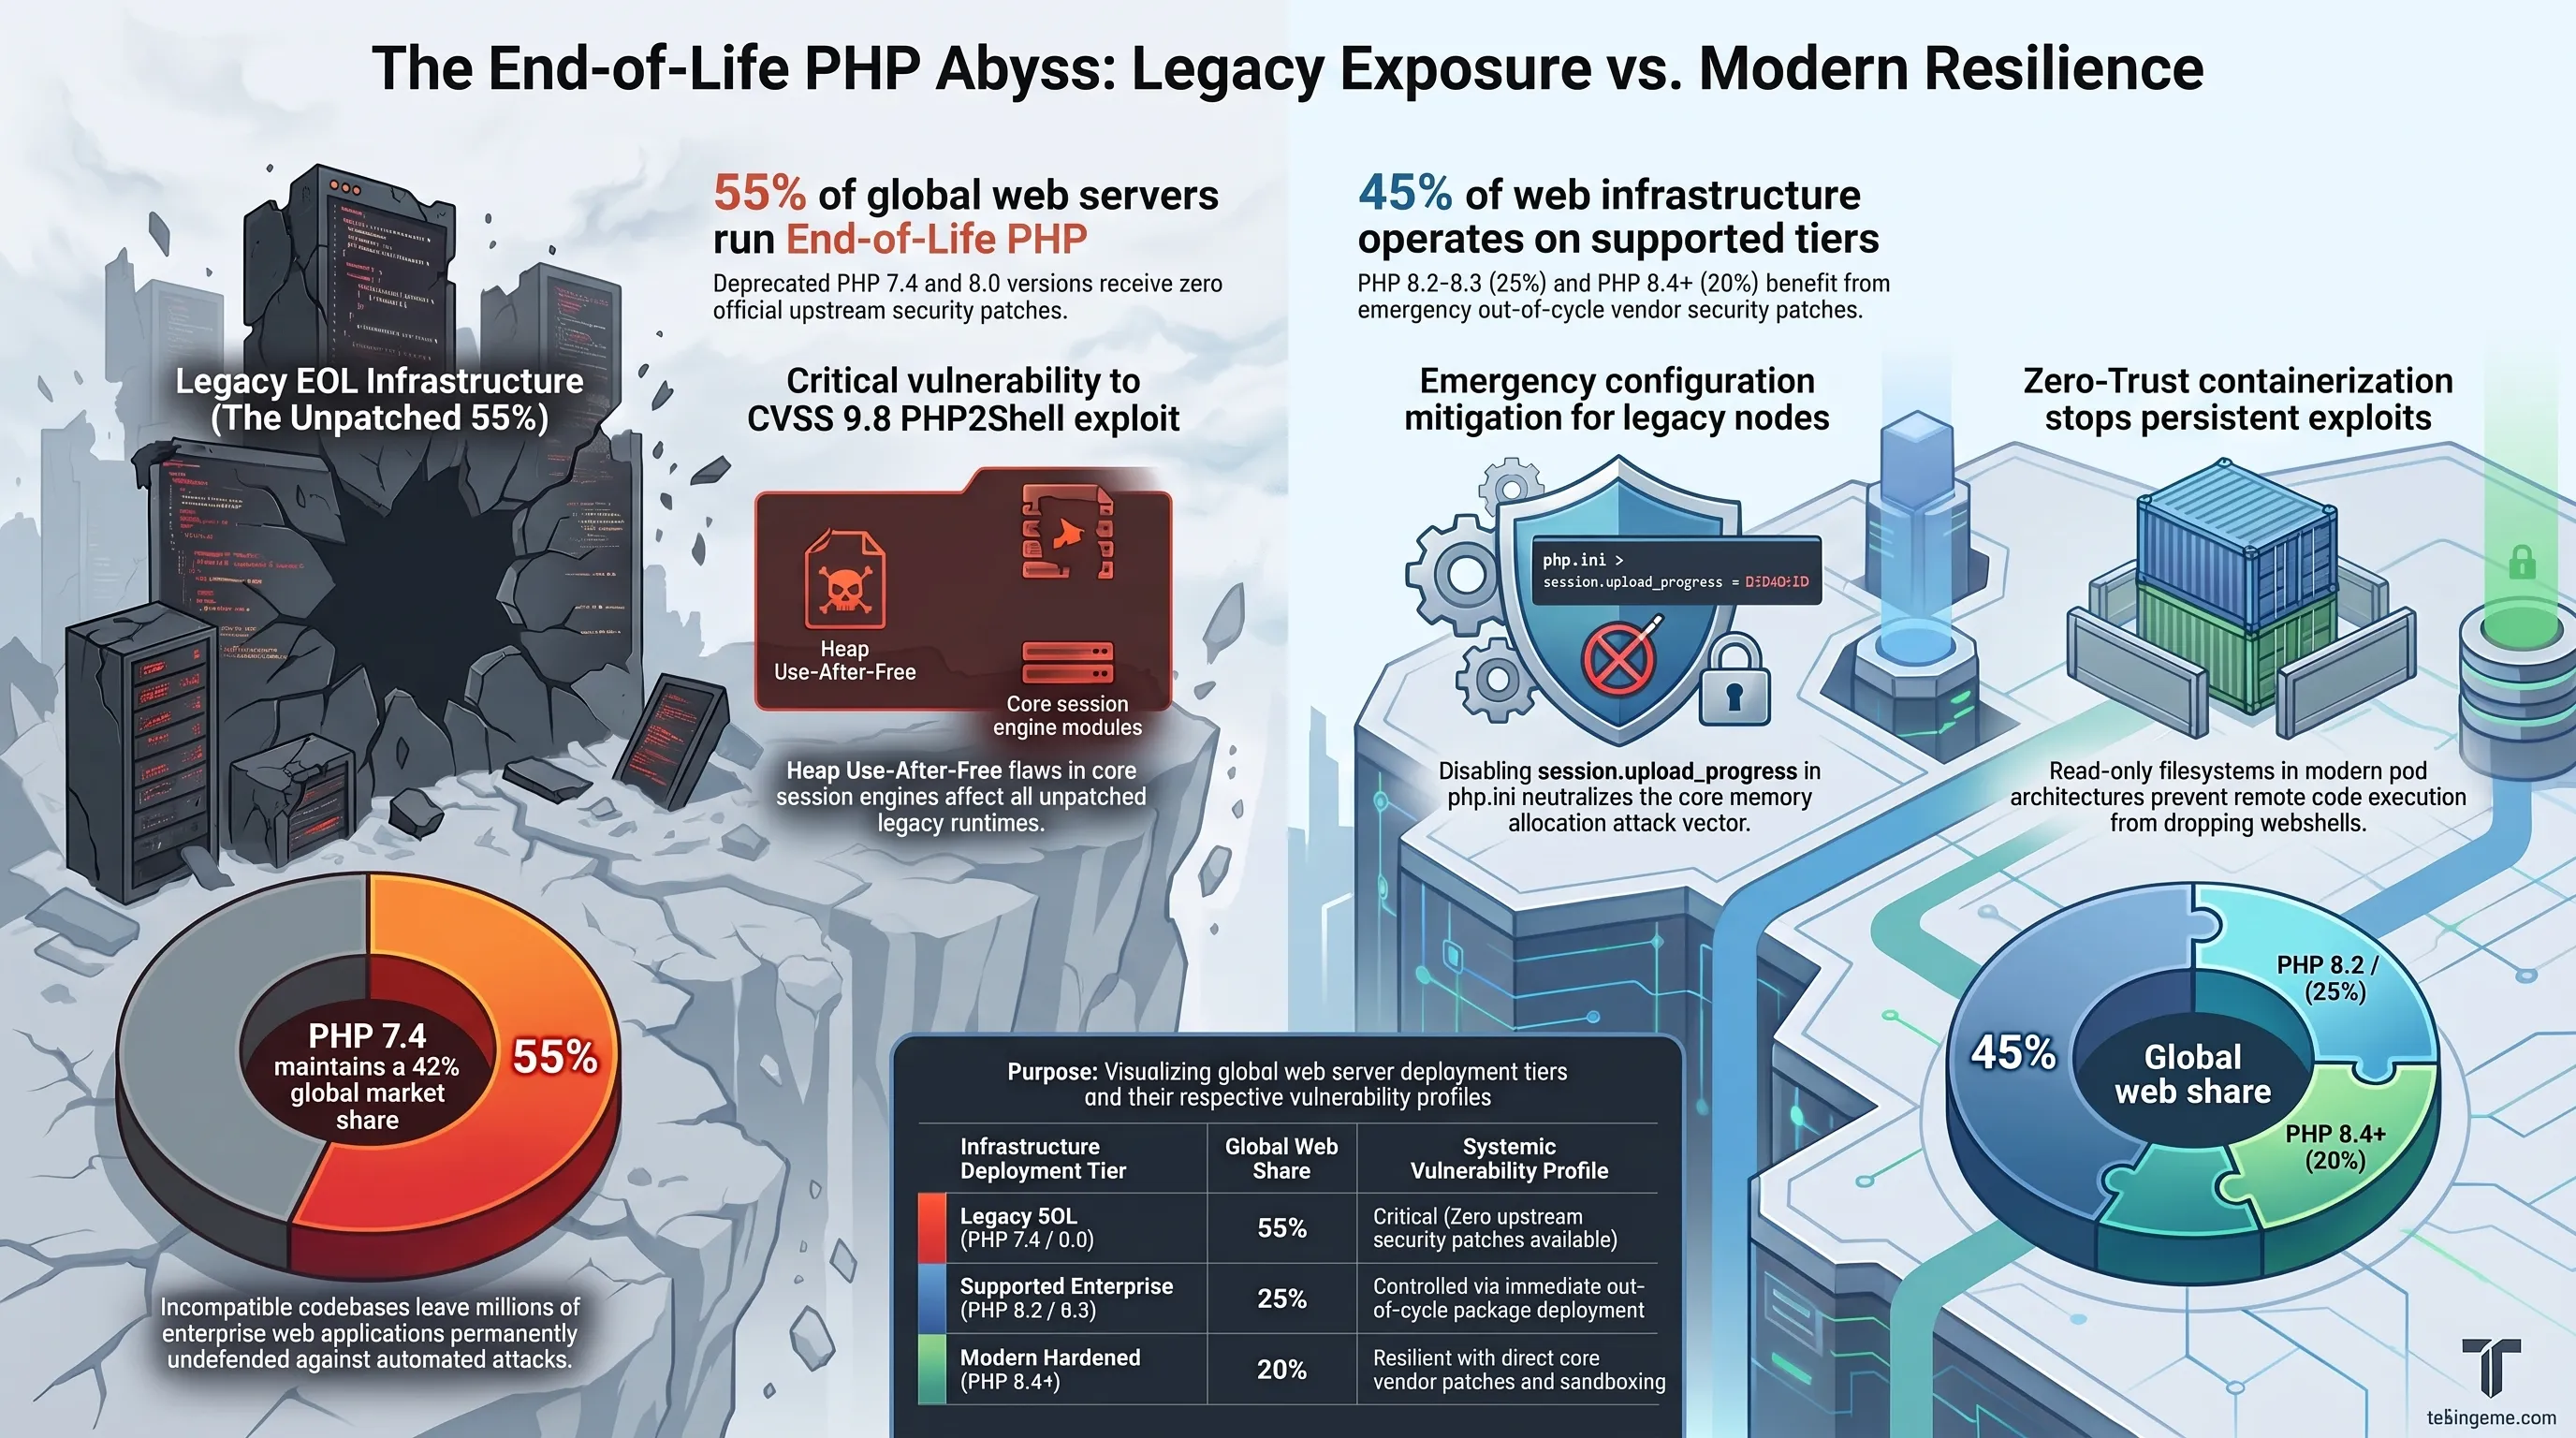
توضح مصفوفة تقييم المخاطر السيبرانية التالية تصنيف التهديدات المترتبة على تقاطع اختراق سلسلة إمداد Rank Math وثغرات مفسر PHP، مع بيان الأولويات الهندسية الملزمة للتحصين والاستجابة.
مصفوفة تصنيف المخاطر وترتيب أولويات المعالجة الأمنية
| متجه الهجوم ومساحة التهديد الأمني | مستوى الخطورة | الإجراء الهندسي الإلزامي للتطهير والمعالجة |
|---|---|---|
| الباب الخلفي وقشرة الويب المخزنة في قاعدة البيانات | تهديد حرج | استعادة قاعدة البيانات للنسخة السابقة لتاريخ 15 أكتوبر وتطهير سجلات التحميل التلقائي. |
| تنفيذ الأوامر عن بعد دون مصادقة (PHP2Shell) | تهديد حرج | تطبيق ترقيعات النواة الرسمية أو تعطيل session.upload_progress في ملف php.ini فوراً. |
| تسريب مفاتيح التشفير وبيانات الاعتماد الحساسة | مخاطرة عالية | إلغاء وتدوير كافة كلمات مرور قواعد البيانات ومفاتيح Salts وأسرار واجهات API الخارجية. |
| التحرك الجانبي في الاستضافات المشتركة | مخاطرة عالية | تطبيق عزل cgroups للمستأجرين واستخدام بيئات CloudLinux المحمية. |
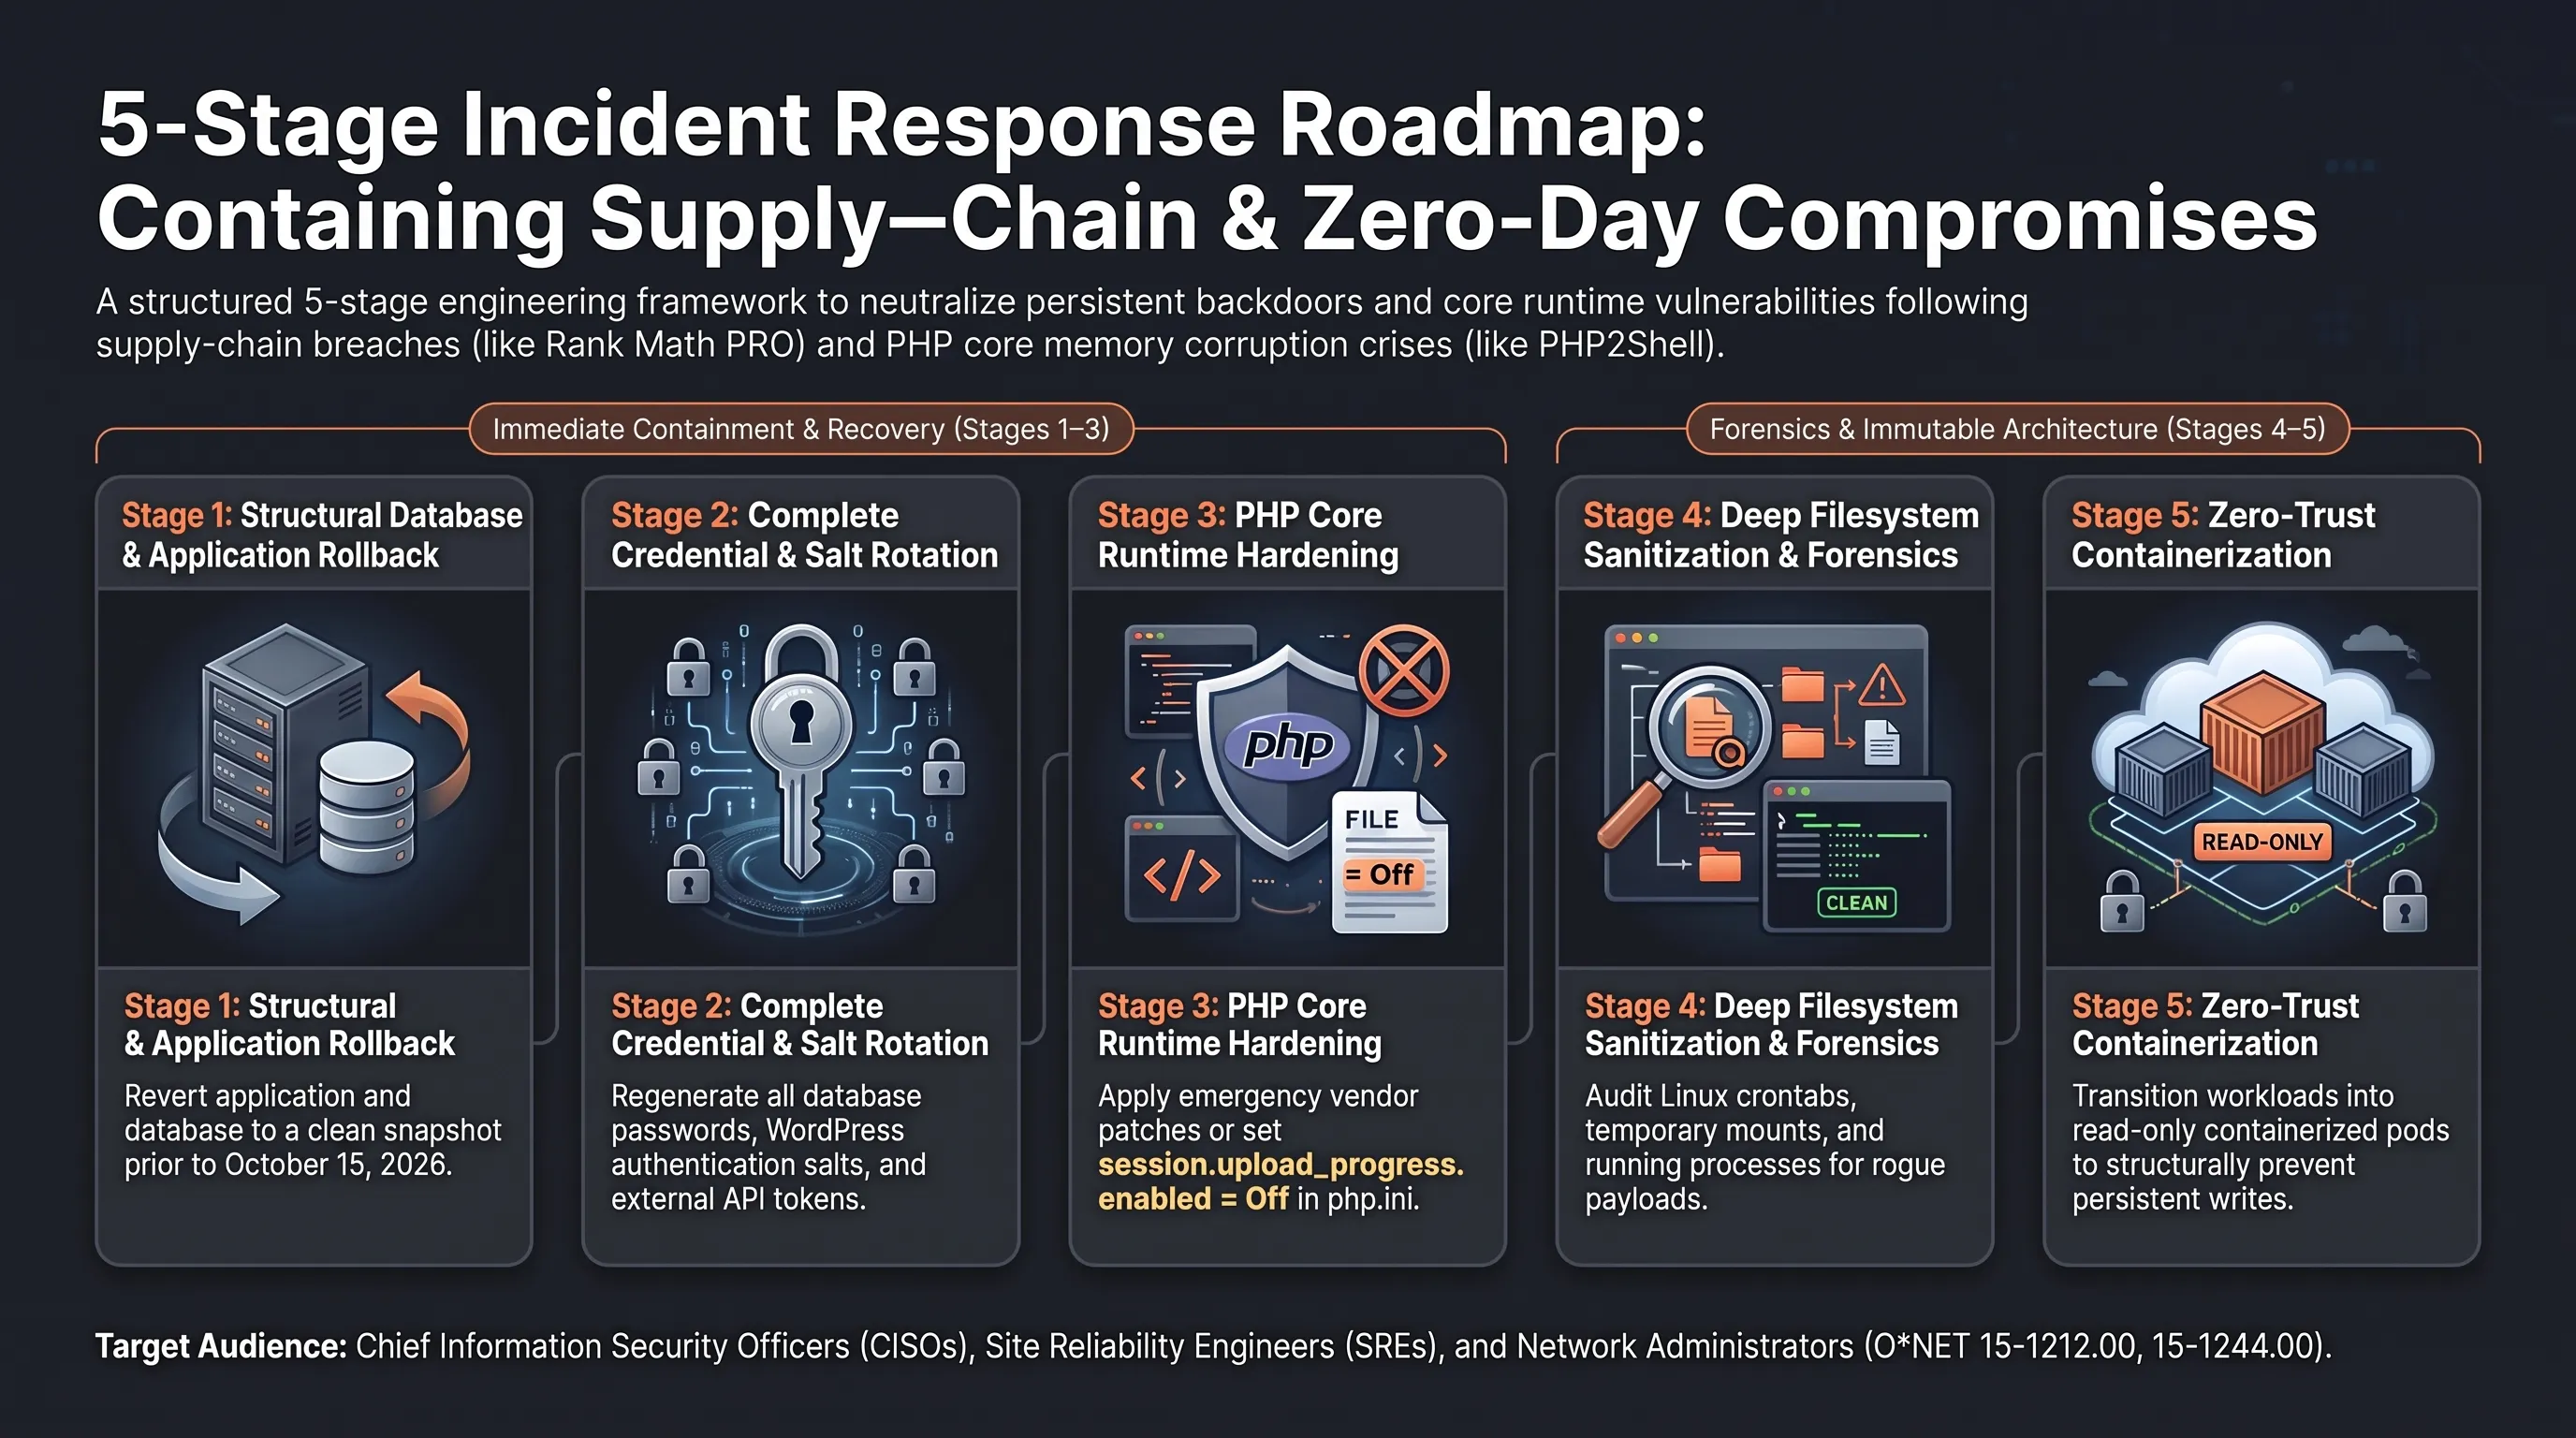
خارطة طريق الاستجابة للحوادث: إطار دفاعي هندسي من خمس مراحل
لا يملك مسؤولو الأمن السيبراني ومهندسو موثوقية المواقع (SRE) ترف الانتظار أو اتخاذ مواقف دفاعية سلبية في وجه هذه الأزمة المزدوجة المتفجرة. إن القضاء التام على باب خلفي متجذر في قواعد البيانات وتطويق مخاطر التنفيذ العشوائي للأوامر عبر مفسر PHP يستدعي تطبيق بروتوكول استجابة عسكري منضبط وفوري يتماشى مع معايير الاستجابة للحوادث السيبرانية المعتمدة دولياً في معيار NIST SP 800-61 ومعيار ISO/IEC 27035. يجب على كل مؤسسة قامت بتثبيت الإصدار 3.0.123 من Rank Math PRO أو تدير خوادم ويب تعتمد على لغة PHP الشروع فوراً في تنفيذ إطار المعالجة الهيكلي المكون من خمس مراحل عملية لحماية الأصول وحفظ الأدلة الجنائية الرقمية قبل استئناف العمليات التجارية المعتادة.
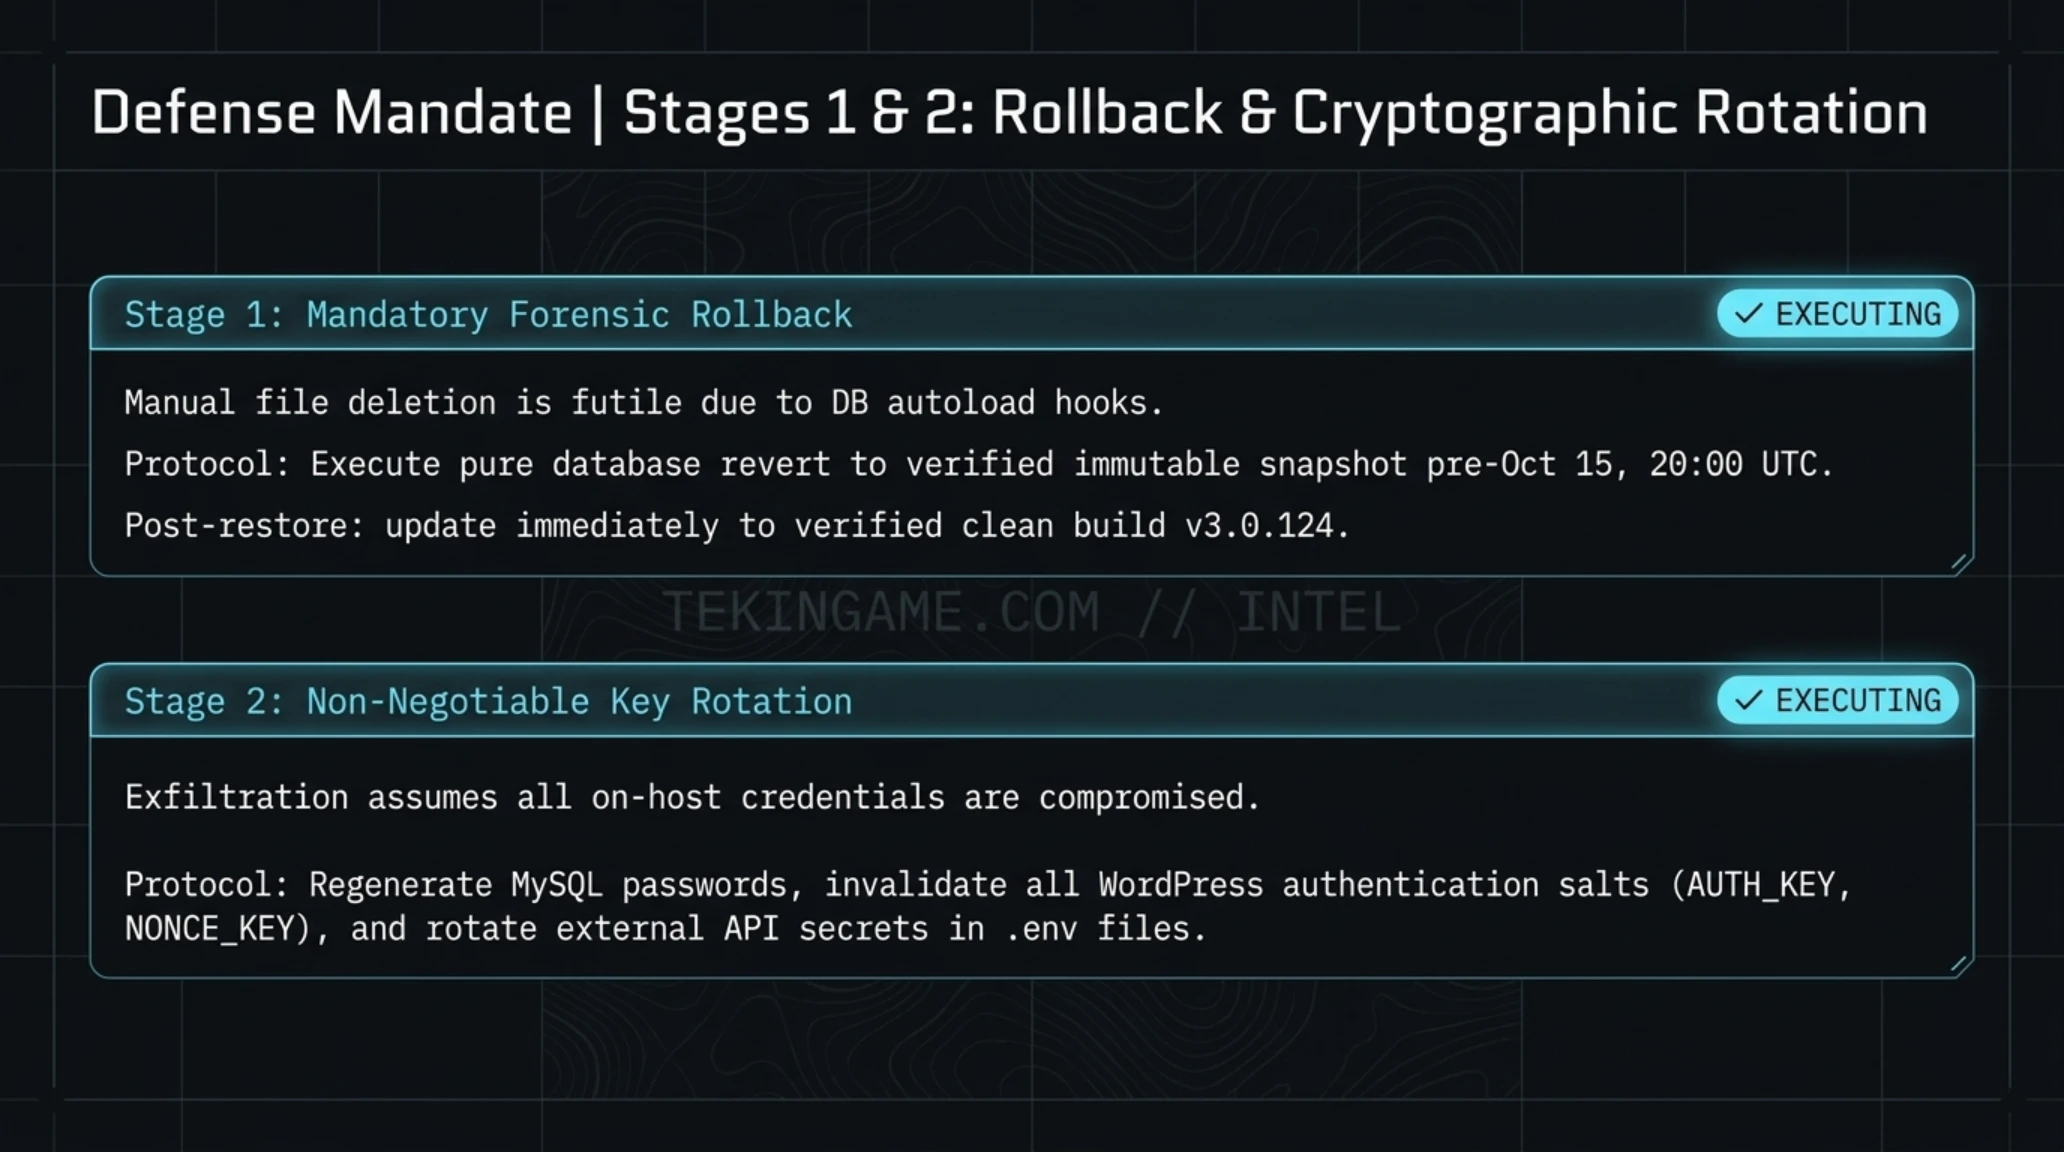
تفرض المرحلة الأولى استعادة هيكلية غير قابلة للتفاوض لبيئة التطبيق وقاعدة البيانات. ونظراً لأن الشيفرة الملوثة قامت بحقن سلاسل بيانات مشفرة في جداول الخيارات التلقائية وأعدت خطافات برمجية لإعادة توليد نفسها عند كل طلب وارد، فإن عمليات الفحص السطحي أو حذف الملفات يدوياً تعد إجراءات عديمة الجدوى بالكامل وتمنح المهاجمين فرصة إعادة التسلل. يجب على فرق البنية التحتية استرجاع نسخة احتياطية نظيفة ومؤكدة تم أخذها قبل تاريخ 15 أكتوبر 2026، وتحديداً قبل الساعة 20:00 بتوقيت UTC. وفور إتمام عملية الاسترجاع، وقبل فتح المنفذ الشبكي لحركة المرور الخارجية، يتعين ترقية إضافة Rank Math PRO مباشرة إلى الإصدار المنقح والمعتمد 3.0.124 لقطع أي اتصال بالبنية التحتية التابعة للمخترقين.
لإجراء تدقيق جنائي عميق لقواعد البيانات، يجب على مديري الأنظمة تنفيذ استعلامات مباشرة على جدول wp_options للبحث عن أي سجلات غريبة مجهزة بخاصية التحميل التلقائي (autoload = 'yes') أو مصفوفات غير مألوفة، مع التركيز على المفاتيح المرتبطة بخدمات القياس عن بعد أو السجلات التي تحتوي على أوامر استدعاء لنطاق rank1cdn. كما يجب فحص جدولي wp_users و wp_usermeta للتحقق من تاريخ ووقت تسجيل الحسابات بمرتبة مدير (Administrator)، وحذف أي هوية إدارية مشبوهة أنشئت خلال فترة نشاط التحديث الملوث. يتكامل ذلك مع استخدام أداة سطر أوامر ووردبريس (WP-CLI) لفحص كافة المهام المجدولة دورياً عبر أمر wp cron event list للتأكد من عدم وجود مهام خفية مبرمجة لتنزيل الشيفرات الخبيثة من جديد.
تتمحور المرحلة الثانية حول التدوير الشامل والكامل لكافة المفاتيح التشفيرية وبيانات الاعتماد. ونظراً لأن نصوص استخراج البيانات قامت بقراءة ملفات الإعدادات وتفريغ متحولات البيئة، يجب التعامل مع كافة الأسرار المخزنة على الخادم كبيانات مسربة بالكامل. يشمل هذا الإجراء تغيير كلمات مرور قواعد بيانات MySQL/PostgreSQL، وإلغاء وتوليد مفاتيح وأملاح التشفير في ووردبريس (AUTH_KEY، SECURE_AUTH_KEY، LOGGED_IN_KEY، NONCE_KEY)، إضافة إلى تجديد مفاتيح واجهات برمجة التطبيقات (API Keys) المحفوظة في ملفات .env مثل رموز Cloudflare، ومفاتيح حاويات التخزين في AWS S3، وبيانات اعتماد بوابات الدفع الإلكتروني. إن التراخي في تدوير هذه المفاتيح يمنح المهاجم قدرة تزييف الجلسات الإدارية وتجاوز بوابات المصادقة حتى بعد تطهير كافة ملفات النظام.
تتطلب هذه المرحلة أيضاً إبطال كافة الجلسات النشطة لجميع المستخدمين والمدراء عبر مسح سجلات الجلسات في جداول التخزين المؤقت واستدعاء دالة wp_destroy_all_sessions لضمان خروج أي مخترق يحتفظ بملف تعريف ارتباط نشط تم استخراجه أثناء فترة التسلل، مع فرض التحقق بخطوتين (2FA) بصورة إلزامية لكافة الحسابات ذات الصلاحيات المرتفعة كشرط مسبق لتسجيل الدخول مجدداً.
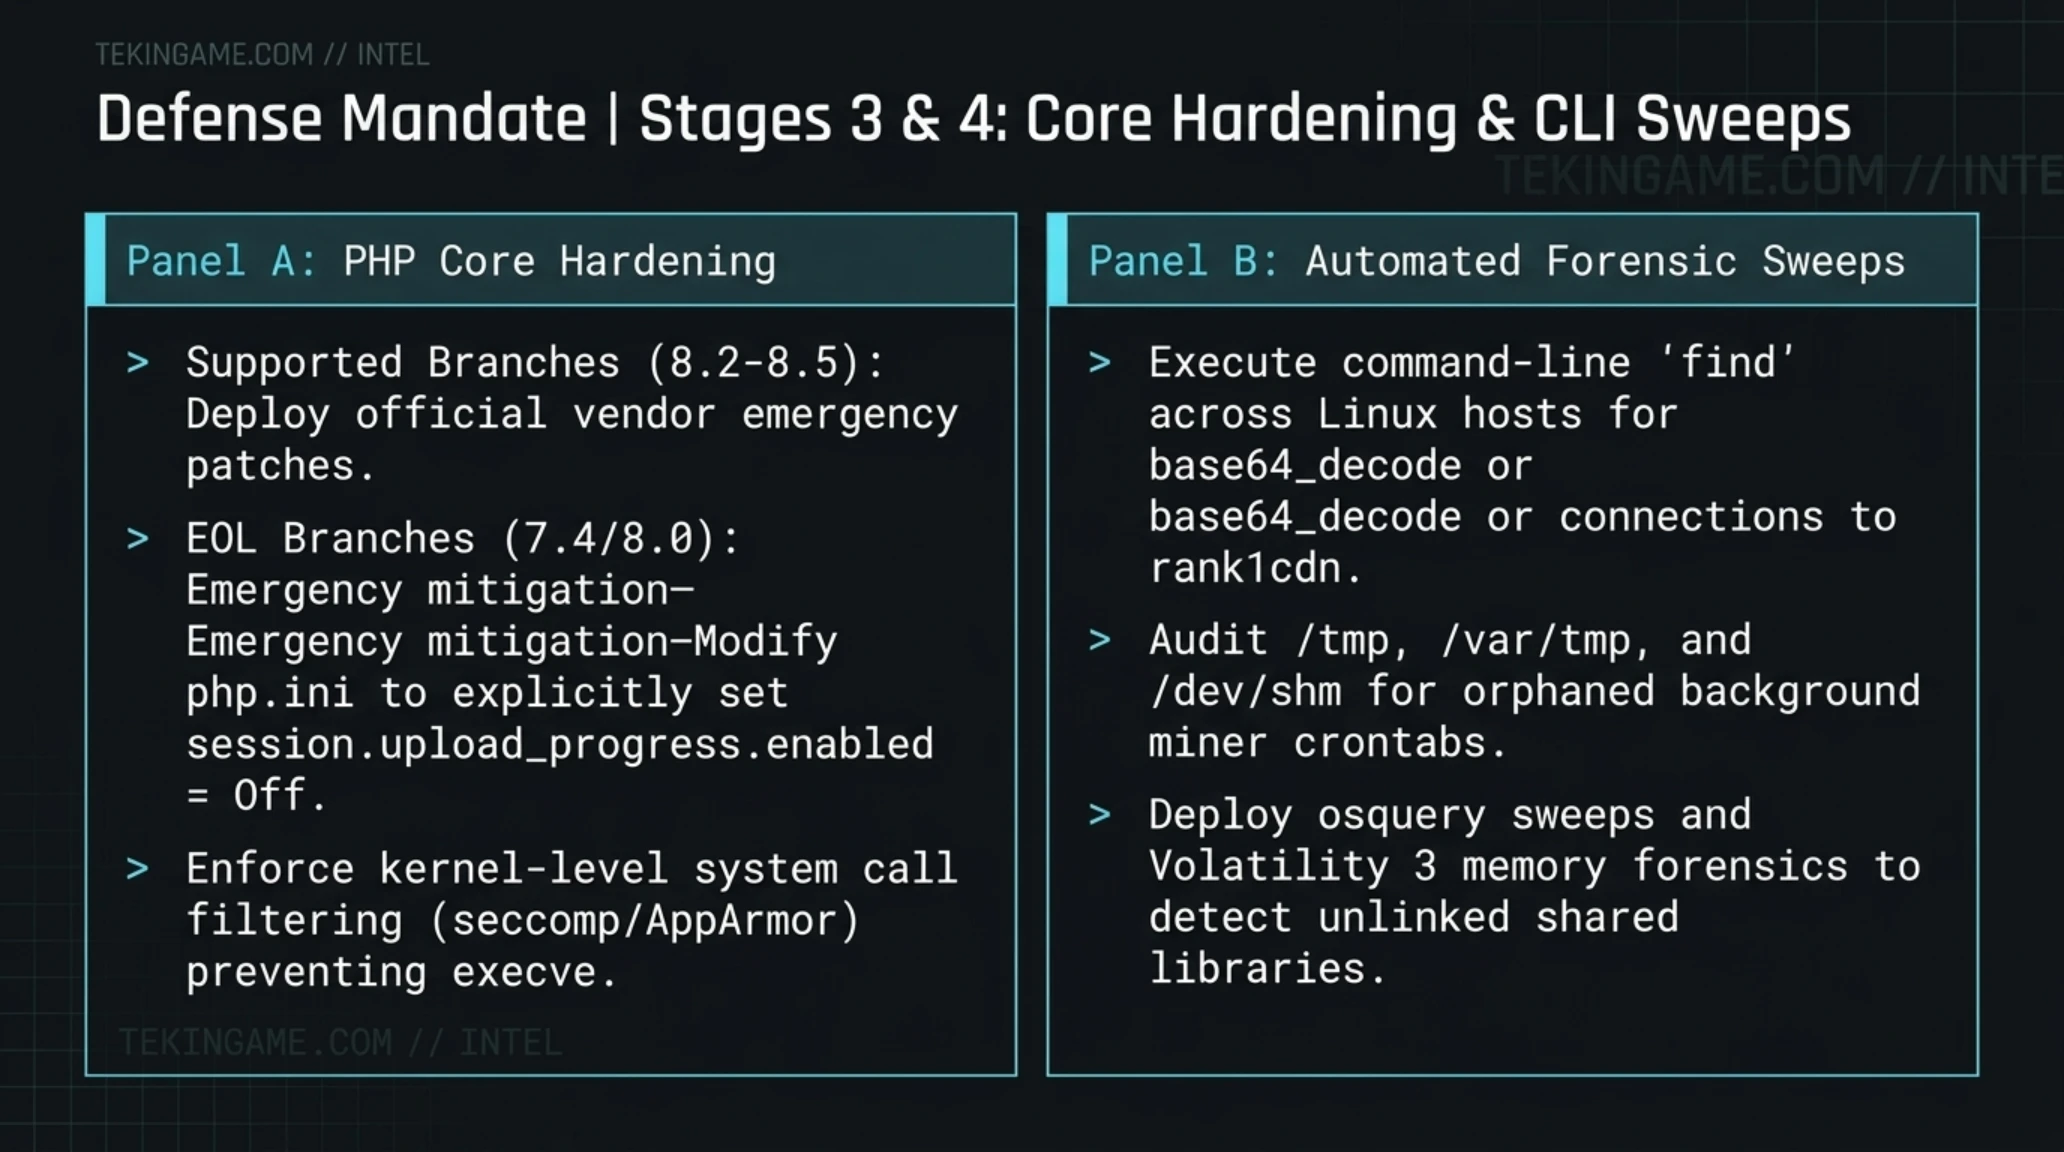
وتركز المرحلة الثالثة على التدعيم الأمني لنواة مفسر PHP وسد ثغرات الذاكرة الحيوية. فبالنسبة للخوادم التي تعمل بنسخ حديثة مدعومة رسمياً (PHP 8.2 إلى 8.5)، يجب تثبيت الترقيعات الأمنية الاستثنائية الصادرة عن مؤسسة PHP فوراً عبر مديري الحزم المعتمدين. أما بالنسبة للبنى التحتية الحرجة المقيدة بنسخ قديمة متقادمة (مثل PHP 7.4 أو 8.0) والتي يتعذر ترقيتها الفورية دون كسر وظائف التطبيقات، فيتعين تطبيق إجراء تخفيفي طارئ عبر تعديل ملف الإعدادات php.ini وضبط القيمة session.upload_progress.enabled = Off، ثم إعادة تحميل خدمات php-fpm أو Apache؛ إذ يؤدي هذا التعديل إلى تعطيل روتين تخصيص الذاكرة المصاب بالثغرة وقطع المتجه الهجومي لأداة PHP2Shell بالكامل.
كما يُنصح في البيئات المؤسسية الكبرى بفرض قيود صارمة على مستوى النواة عبر تفعيل سياسات seccomp وملفات تعريف AppArmor أو SELinux، لحرمان معالجات الويب من صلاحيات استدعاء البرامج التنفيذية الخارجية مثل execve أو fork أو إنشاء اتصالات مقابس شبكية مباشرة نحو الخارج عبر استدعاءات socket(AF_INET, SOCK_RAW)، مما يجهض محاولات الحصول على قشرة تفاعلية (Reverse Shell) حتى وإن نجح الاستغلال في طبقة الذاكرة وتجاوز حواجز مفسر Zend Engine.
وتنطلق المرحلة الرابعة عبر تنفيذ مسح جنائي شامل لنظام الملفات ومراقبة العمليات الحية على نظام التشغيل. يجب على مهندسي النظم استخدام أوامر لينكس المتقدمة لفحص كافة ملفات PHP التي طرأ عليها أي تعديل خلال الأيام السبعة الماضية، والبحث الميداني عن دوال الحقن وفك التشفير مثل base64_decode و eval، أو أي استدعاءات خارجية تشير إلى النطاق المشبوه. كما يتعين فحص جداول المهام المجدولة (crontab) وتطهير الأدلة المؤقتة (/tmp و /var/tmp و /dev/shm) لإنهاء أي عمليات تعدين خفية أو نصوص اتصال عكسي خلفية أنشأها المخترقون.
وعلى مستوى رصد السلوكيات التشغيلية، ينبغي تفعيل قواعد تدقيق لينكس (auditctl) لتتبع أي محاولة لكتابة أو تعديل الملفات في مجلدات الإضافات والقوالب بواسطة مستخدم خادم الويب (مثل www-data) عبر قاعدة مراقبة محكمة ترصد عمليات الإنشاء والتعديل اللحظي. كما يوصى بإجراء تحليل جنائي لذاكرة الخادم العشوائية باستخدام أدوات مثل Volatility 3 عبر ملحقات linux.malfind و linux.proc_maps للتحقق من عدم وجود شيفرات خبيثة محقونة مباشرة في الذاكرة الحية لعمليات php-fpm، ومقارنة البصمات البرمجية للملفات التنفيذية بقواعد بيانات YARA المحدثة التي ترصد توقيعات الباب الخلفي وأنماط التعتيم المتطورة لعام 2026.
يتكامل ذلك مع إعداد تنبيهات SIEM استباقية لمراقبة شجرة العمليات في الخادم؛ فإذا رُصدت عملية php-fpm تقوم بتوليد عمليات فرعية لأدوات صدفة الأوامر مثل sh أو bash أو أدوات نقل الملفات مثل curl و wget و netcat، يتم عزل الحاوية أو إيقاف الخدمة تلقائياً وتنبيه فريق العمليات الأمنية (SOC) للتدخل الفوري.
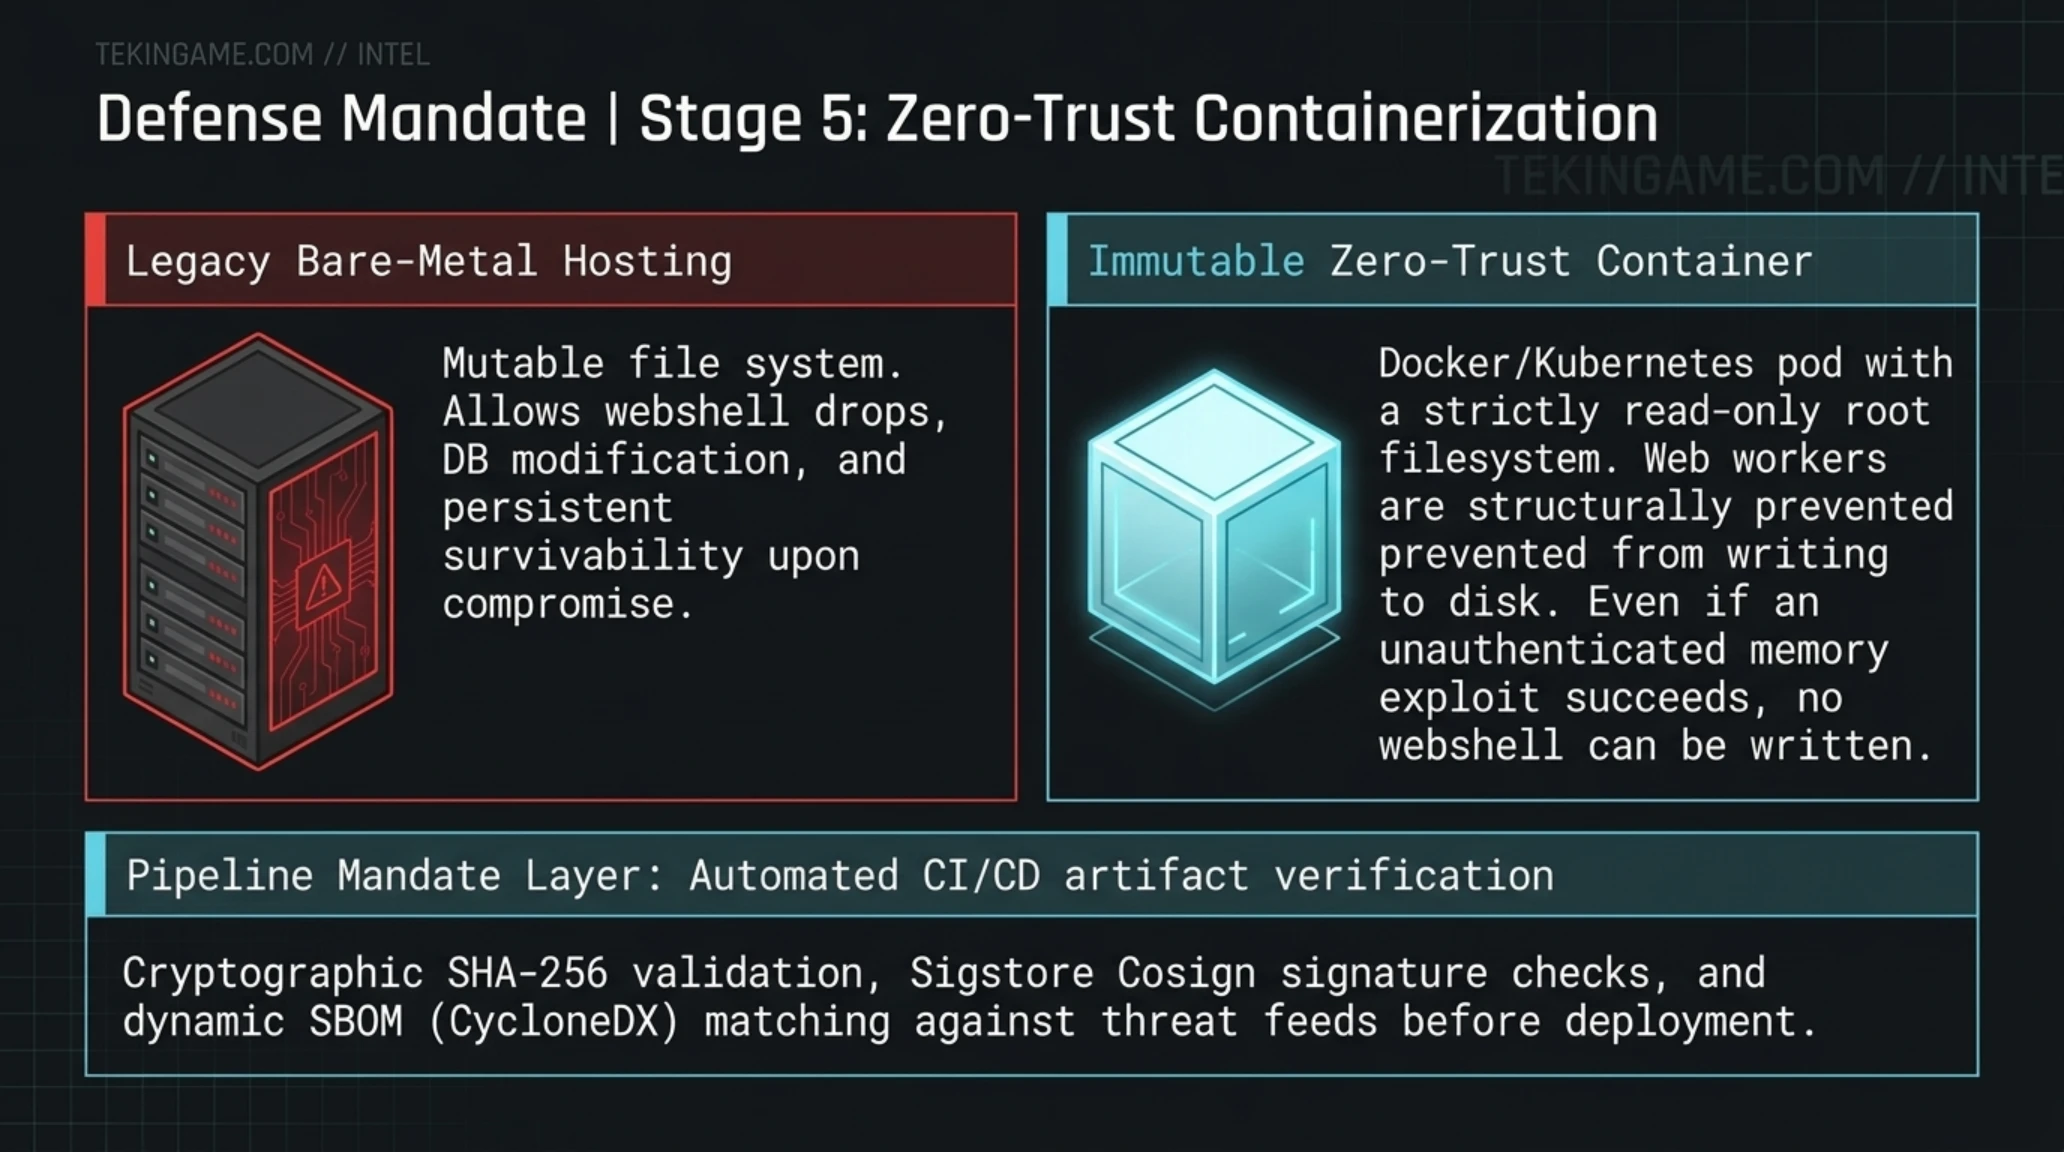
أما المرحلة الخامسة والأخيرة، فتهدف إلى الانتقال الاستراتيجي نحو بنية الحاويات المعزولة وتطبيق نموذج انعدام الثقة (Zero Trust Architecture). لقد برهنت هذه الأزمة أن الاعتماد على الاستضافات التقليدية دون عزل صارم يشكل تهديداً وجودياً للمؤسسات. تتجه الشركات المتقدمة اليوم نحو تشغيل تطبيقات PHP داخل حاويات Docker أو مجموعات Kubernetes مبرمجة بوضع نظام الملفات للقراءة فقط (readOnlyRootFilesystem: true). في هذه البيئة الحصينة، يُحرم معالج الويب برمجياً من صلاحية إنشاء ملفات جديدة أو تعديل الشيفرات القائمة على القرص، ويتم توجيه مسارات التخزين المؤقت الحتمية إلى ذواكر مؤقتة (tmpfs) مقيدة بمعاملات تمنع التنفيذ (noexec, nosuid, nodev)، مما يحرم المهاجم، حتى وإن تمكن من تنفيذ أوامر عشوائية عبر ثغرة في الذاكرة، من إسقاط قشور الويب الخبيثة أو تحقيق أي وجود دائم على الخادم.
كما تشمل هذه المرحلة فرض التحقق الإلزامي من سلاسل الإمداد البرمجية عبر دمج آليات فحص وتوقيع الحزم البرمجية في خطوط النشر المستمر (CI/CD Pipelines). ويشمل ذلك استخدام تقنيات التوقيع الرقمي مثل Sigstore Cosign للتأكد من أن كل تحديث صادر عن المطور الأصلي ومطابق لبصمات التجزئة المعتمدة، إلى جانب توليد سجلات مكونات البرمجيات (SBOM) باستخدام أدوات مثل Syft و Trivy للكشف الاستباقي عن أي مكتبات وسيطة تحوي ثغرات أمنية غير مرقعة قبل وصولها إلى بيئة الإنتاج الحية، مع ربطها بقواعد بيانات الثغرات المفتوحة (OSV) لضمان الشفافية المطلقة.
إن بناء حصانة مؤسسية مستدامة ضد هجمات سلاسل الإمداد يتطلب تغييراً جذرياً في الثقافة الهندسية للمؤسسات الرقمية. فشراء الحزم البرمجية التجارية باهظة الثمن لا يمنح المؤسسة حصانة تلقائية من الاختراق، والاعتماد الساذج على التحديثات الآلية دون بوابات تدقيق واختبار يعد مغامرة كارثية بمستقبل الأعمال. يجب إلزام فرق التطوير بإنشاء بيئات اختبار وسيطة لاختبار التحديثات وتقييم أثرها الأمني، واعتماد التحقق التشفيري الإلزامي من تطابق تجزئة الملفات (Cryptographic Hash Verification)، وتفعيل أدوات مراقبة سلامة الملفات على مستوى المضيف (مثل AIDE أو Tripwire)، مع فرض رقابة مشددة على حركة المرور الشبكية الخارجة من الخوادم لرصد ومنع أي اتصالات غير مصرح بها مع نطاقات القيادة والتحكم.
تثبت الدروس المستفادة من أزمة أكتوبر 2026 أن الأمن السيبراني ليس نقطة وصول نهائية أو منتجاً يتم شراؤه وتركه يعمل بلا رقابة، بل هو ممارسة هندسية دائمة ومستمرة تتطلب يقظة تامة وانضباطاً صارماً. وستكون النجاة في وجه موجات الهجمات القادمة حليفة المؤسسات التي تبنت عقيدة افتراض الاختراق المسبق (Assume Breach Doctrine)، وطبقت مبادئ أقل الصلاحيات الممكنة في كل طبقة تشغيلية، وحافظت على مراقبة استباقية لبيئاتها الرقمية من أعمق طبقات النواة في نظام التشغيل حتى واجهات المستخدم النهائية وشبكات توصيل المحتوى.
إن الانتقال نحو بنية الصمود الرقمي يستلزم أيضاً إجراء اختبارات اختراق دورية تحاكي سيناريوهات اختراق سلاسل الإمداد، وتدريب فرق الاستجابة على محاكاة عزل الخوادم واستعادة قواعد البيانات تحت ضغط زمني واقعي، مما يضمن تقليص زمن التعافي المستهدف (RTO) وزمن نقطة التعافي (RPO) إلى أدنى المستويات التشغيلية الممكنة عند وقوع أي طارئ مستقبلي في سلاسل البرمجيات المفتوحة أو التجارية.
- سرعة استجابة فريق Rank Math في سحب الإصدار الملوث وإطلاق التحديث المنقح 3.0.124 خلال أقل من 12 ساعة.
- المبادرة السريعة لمؤسسة PHP بطرح ترقيعات استثنائية للفروع النشطة المدعومة.
- التعاون الاستخباري الوثيق ومشاركة المؤشرات الجنائية بين مراكز أبحاث الأمان المستقلة.
- تسريب بيانات اعتماد قواعد البيانات والمفاتيح الحساسة لآلاف المواقع خلال فترة نشاط التحديث الملوث.
- بقاء أكثر من 55 بالمائة من خوادم الويب العالمية العاملة بنسخ PHP منتهية الدعم دون أي ترقيعات رسمية.
- تآكل ثقة المؤسسات في قنوات التحديث الآلي لمنصات إدارة المحتوى المفتوحة والتجارية.
حكم التحرير وقائمة المصادر الرسمية المعتمدة (Verdict & Sources)
نهاية عصر الثقة العمياء في سلاسل الإمداد البرمجية
لا ينبغي لأي مكون أو إضافة خارجية امتلاك صلاحيات التعديل التلقائي دون مطابقة التجزئة التشفيرية والعزل البيئي الصارم؛ وتظل استعادة النسخ الاحتياطية وترقيع مفسر PHP الملاذ الهندسي الوحيد للنجاة.
- بليبينغ كمبيوتر (BleepingComputer): تقرير اختراق سلسلة إمداد إضافة سيو Rank Math وزرع الباب الخلفي
- ذا هاكر نيوز (The Hacker News): التحليل الهندسي لثغرات RCE في نواة PHP وأداة PHP2Shell
- سيكيوريتي ويك (SecurityWeek): إطلاق التحديثات الأمنية الطارئة لترقيع ثغرات التنفيذ العشوائي للأوامر
- الموقع الرسمي لـ Rank Math: الإشعار الأمني الرسمي وإرشادات الترقية الفورية للإصدار 3.0.124
الأسئلة التقنية الشائعة والتحليل الجنائي للحادثة
هل طال هذا الاختراق النسخة المجانية من Rank Math المتاحة على متجر ووردبريس الرسمي؟
كلا، تؤكد تحليلات الهندسة العكسية والبيانات الرسمية أن الاختراق اقتصر حصرياً على النسخة التجارية المدفوعة Rank Math PRO برقم 3.0.123 المحملة مباشرة من البنية التحتية الخاصة بالمطور.
هل يكفي حذف مجلد الإضافة وتثبيت الإصدار 3.0.124 لتطهير الخادم بالكامل؟
كلا، فالحذف السطحي لا يجدي نفعاً لأن الباب الخلفي يزرع شيفرات مصفوفية في جدول wp_options تعيد إنشاء الملف الخبيث تلقائياً عند أول معالجة طلب. الاستعادة الكاملة لقاعدة بيانات نظيفة سابقة للاختراق أمر إلزامي.
لماذا تم تصنيف ثغرة PHP2Shell بدرجة خطورة قياسية بلغت 9.8 CVSS؟
لأن الثغرة تقع في النواة الحسابية المكتوبة بلغة C داخل مفسر Zend Engine، مما يتيح لمهاجم عن بعد ودون أي مصادقة مسبقة إحداث تلف في الذاكرة عبر طلبات الرفع وتنفيذ أوامر قشرة النظام بالكامل.
هل المواقع المستضافة على استضافات مشتركة معرضة لخطر الاختراق الجانبي؟
نعم، في البيئات المشتركة التي تفتقر للعزل الصارم على مستوى النواة والحاويات، يتيح تنفيذ الأوامر عبر PHP2Shell للمهاجم التحرك جانبياً وقراءة ملفات ومواقع المستأجرين الآخرين على نفس الخادم.
ما هو الإجراء التخفيفي السريع لحماية خوادم PHP التي يتعذر ترقيتها فوراً؟
يتعين ضبط المتغير session.upload_progress.enabled = Off في ملف php.ini وإعادة تشغيل خدمة php-fpm، مما يوقف استدعاء الروتين المصاب ويغلق المتجه الهجومي للأداة تماماً.
هل ستحصل نسخ PHP القديمة مثل 7.4 أو 8.0 على ترقيعات أمنية رسمية؟
كلا، تلتزم مؤسسة PHP بفروع التطوير النشطة فقط؛ فالنسخ منتهية الدعم لن تتلقى أي تحديثات رسمية، ويكون الحل الوحيد إما الترقية الفورية أو تطبيق إجراءات التخفيف الاستثنائية.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين أناليسيس | اختراق سلسلة إمداد Rank Math وثغرات PHP2Shell