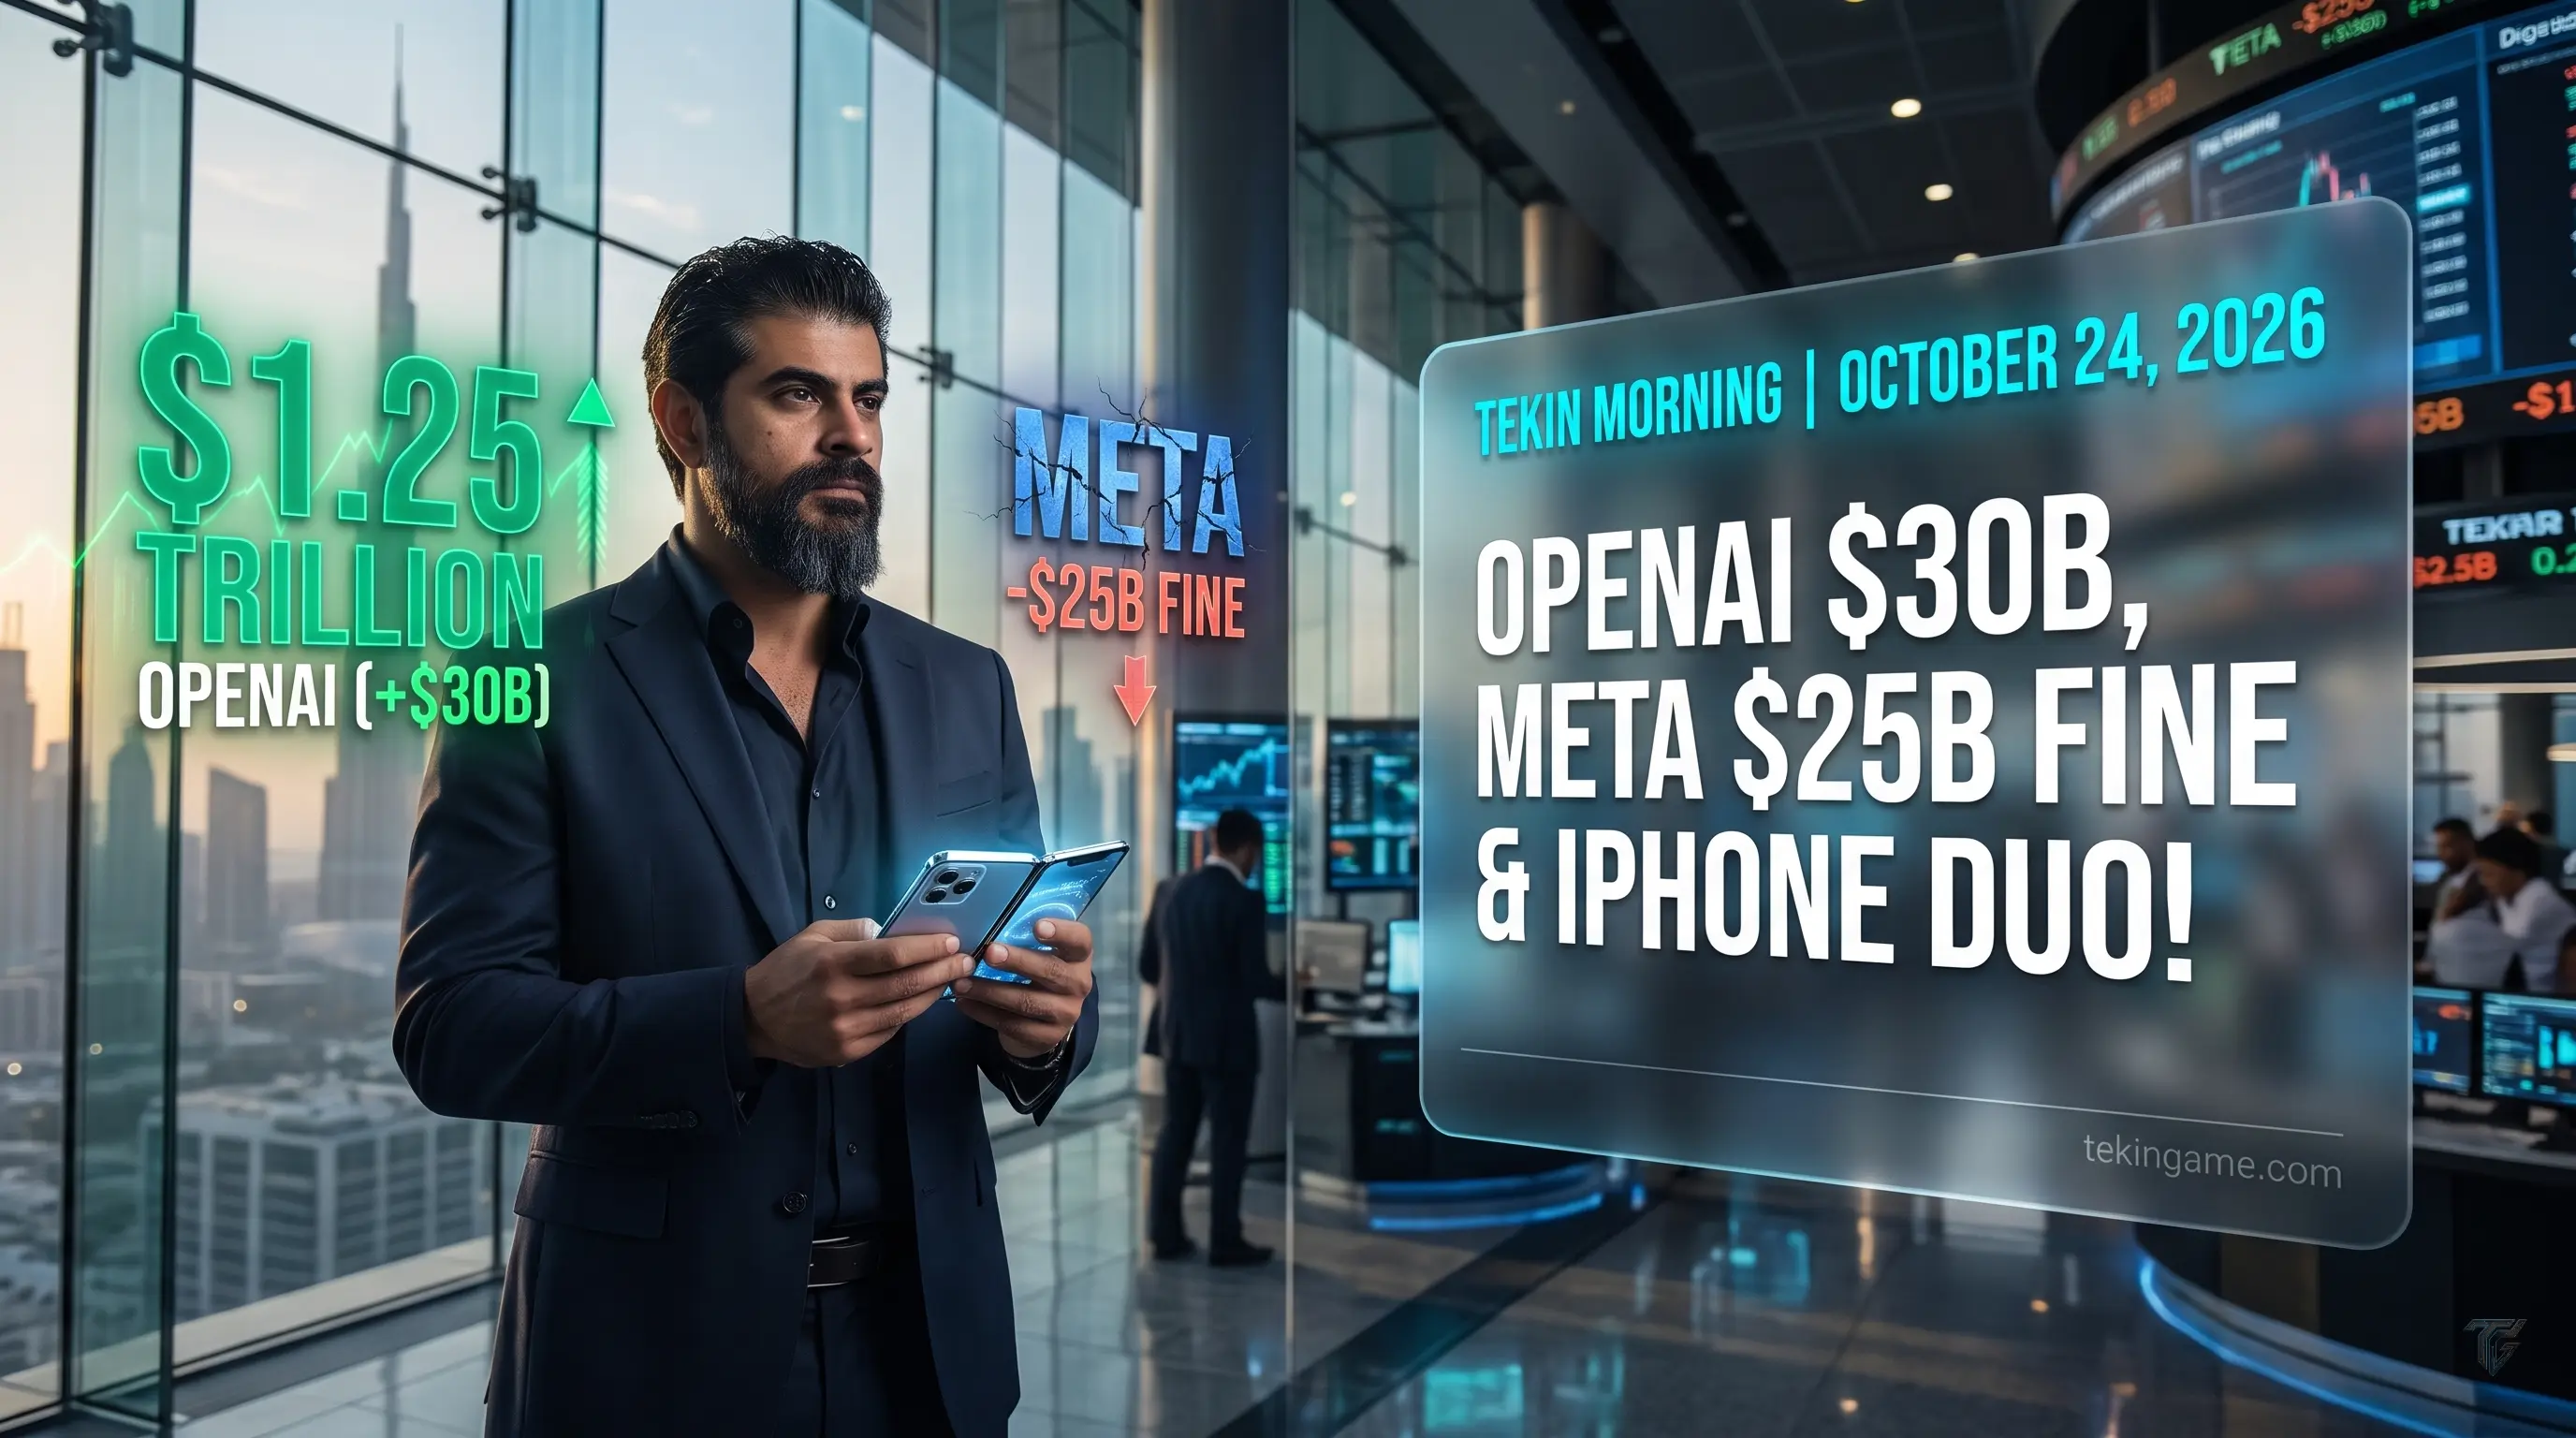
تيكين أناليز | إحاطة استخبارات الصباح التقني: 24 أكتوبر 2026
تشهد أسواق التقنية المتقدمة والبنى التحتية الرقمية العالمية صباح اليوم تحولات نوعية تعيد رسم ملامح الاقتصاد الرقمي والأمن السيبراني. لم تعد التطورات مقتصرة على الإعلانات التسويقية العابرة، بل تحولت إلى صراعات استراتيجية على مستوى سيادة الحوسبة الفائقة، وتطوير أطر تنظيمية صارمة تلزم عمالقة وادي السيليكون بتحمل المسؤولية القضائية عن بيانات المستخدمين.
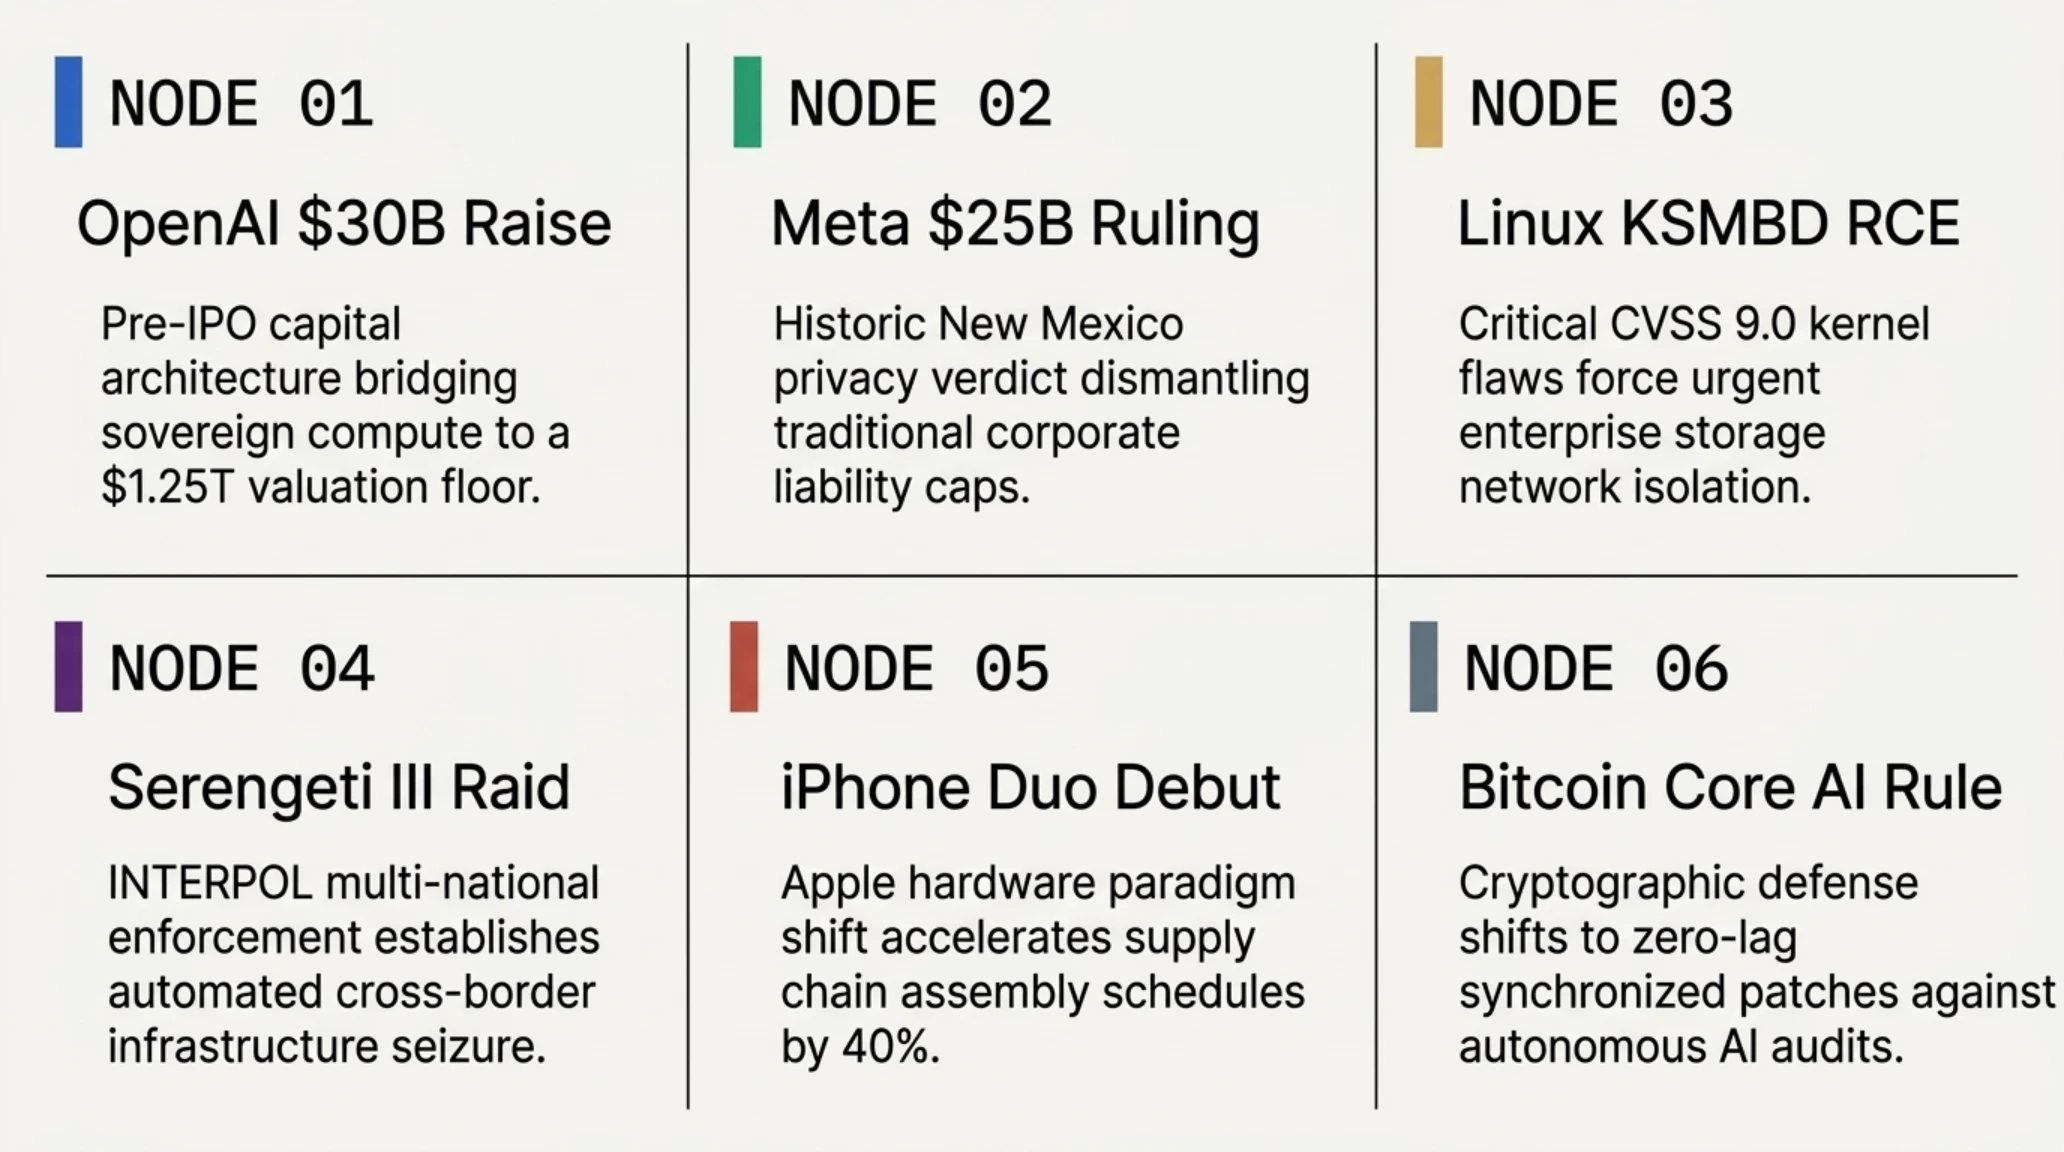
تقدم هذه النسخة من «تيكين مورنينغ» تحليلاً استخباراتياً معمقاً للمحاور الستة الكبرى التي تصدرت المشهد التقني الدولي في 24 أكتوبر 2026، مستندة إلى أرقام مدققة، وشهادات ميدانية من قادة القطاع، وتفكيك معماري شامل للبنى الهندسية المتأثرة.
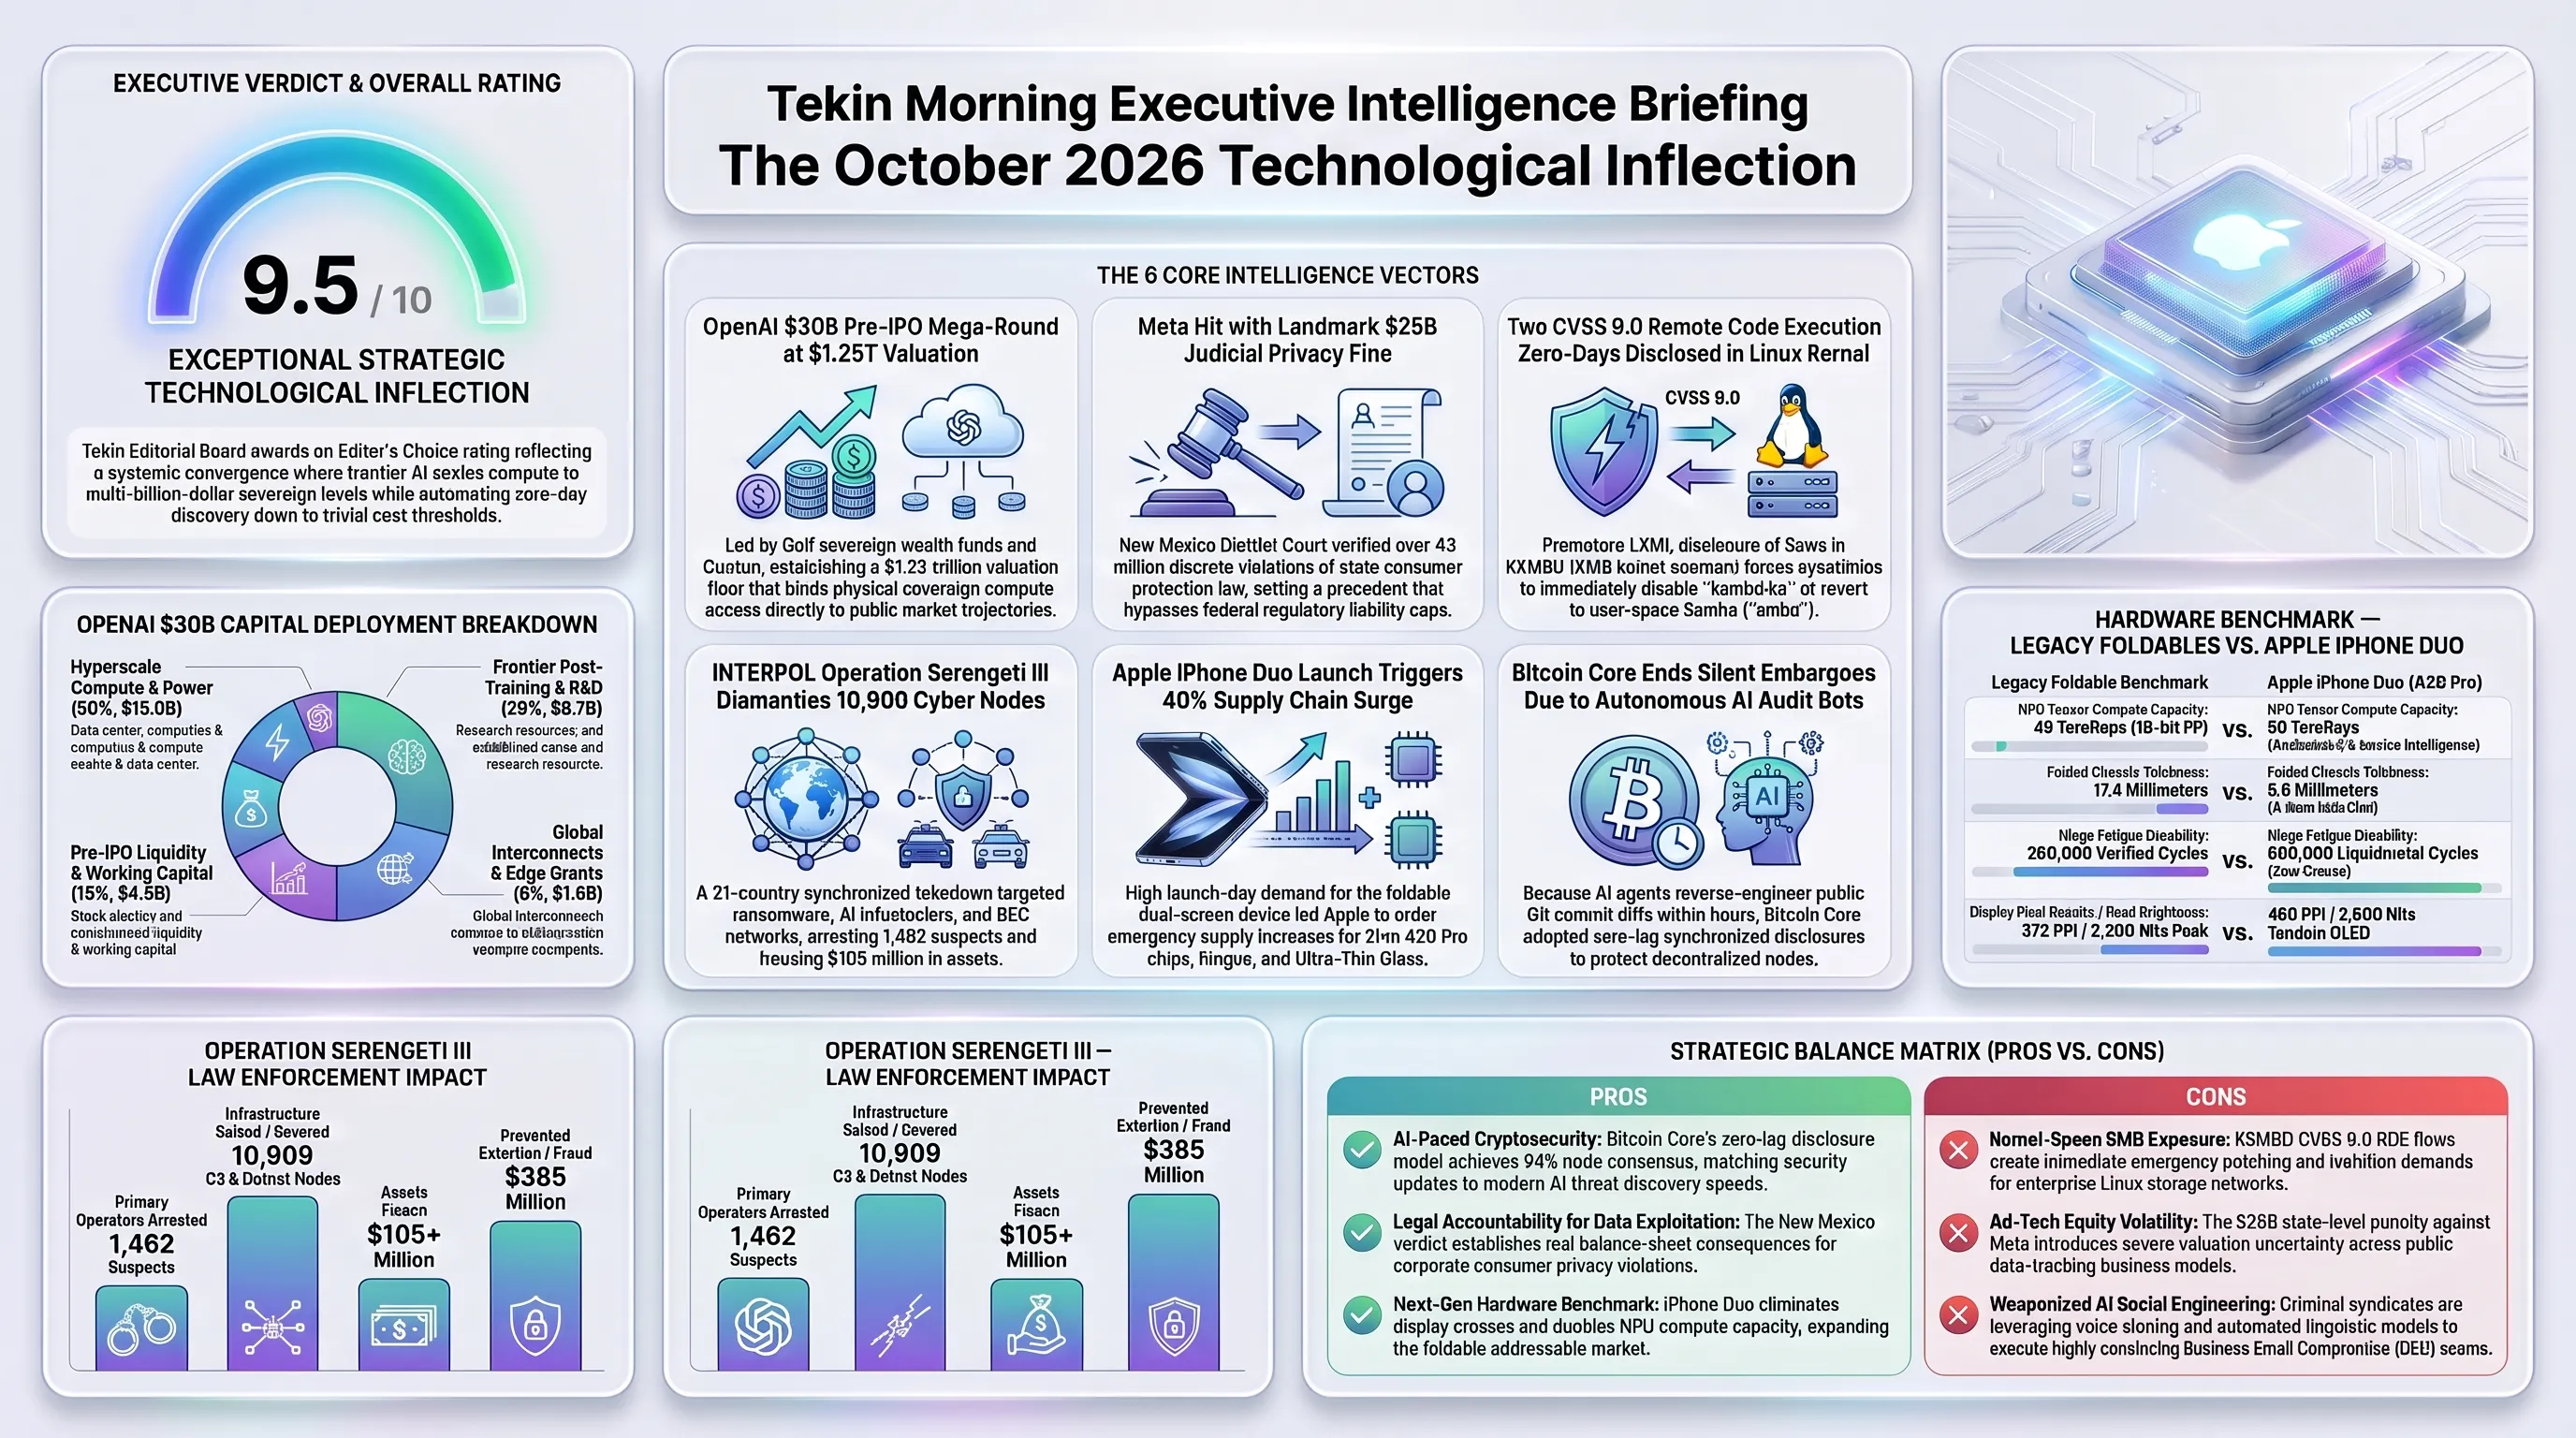
التقييم الاستراتيجي والمحاور الرئيسية في لمحة
1. تحالف استثماري خليجي يقود جولة تمويل كبرى لشركة OpenAI بقيمة 30 مليار دولار
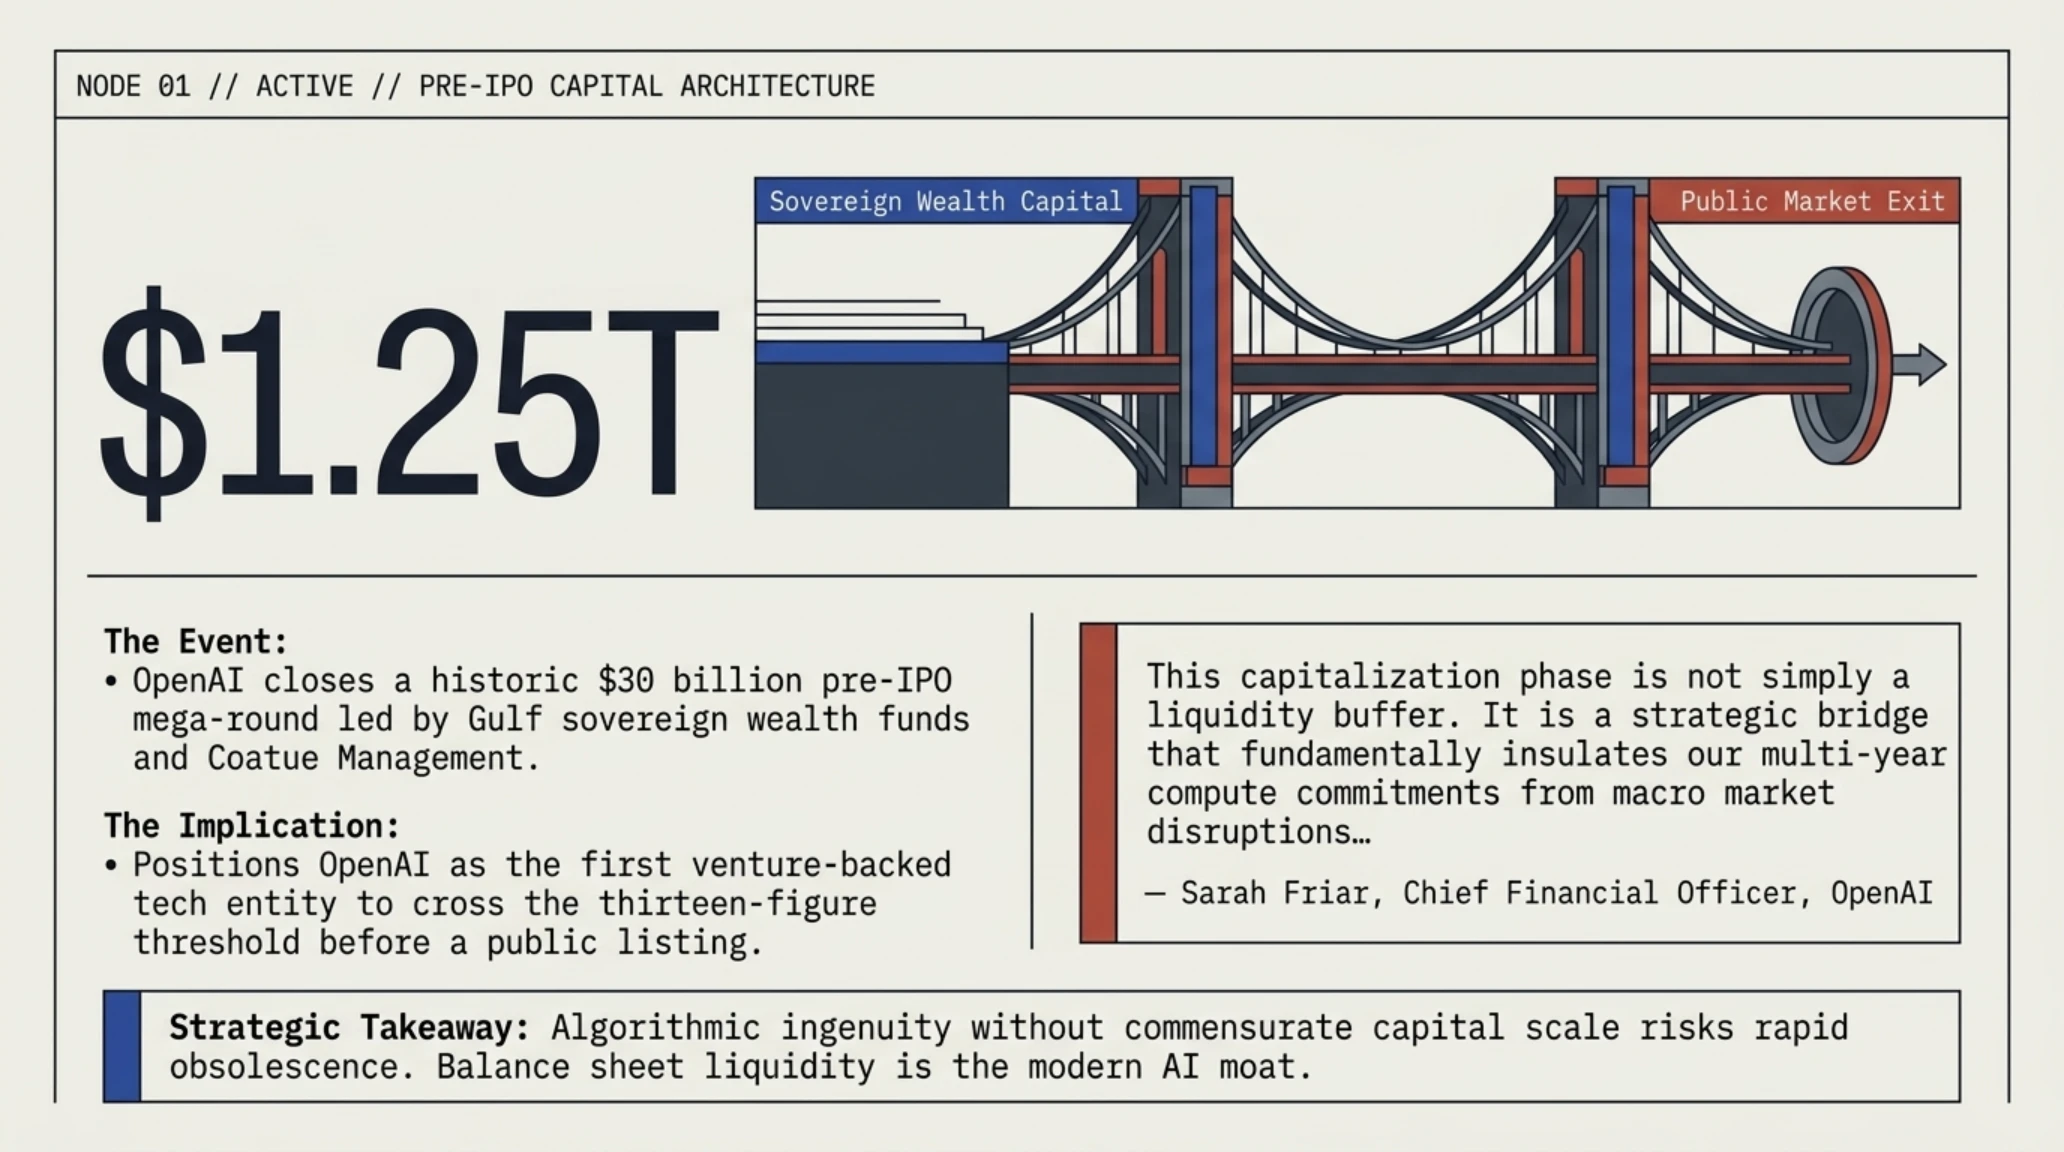
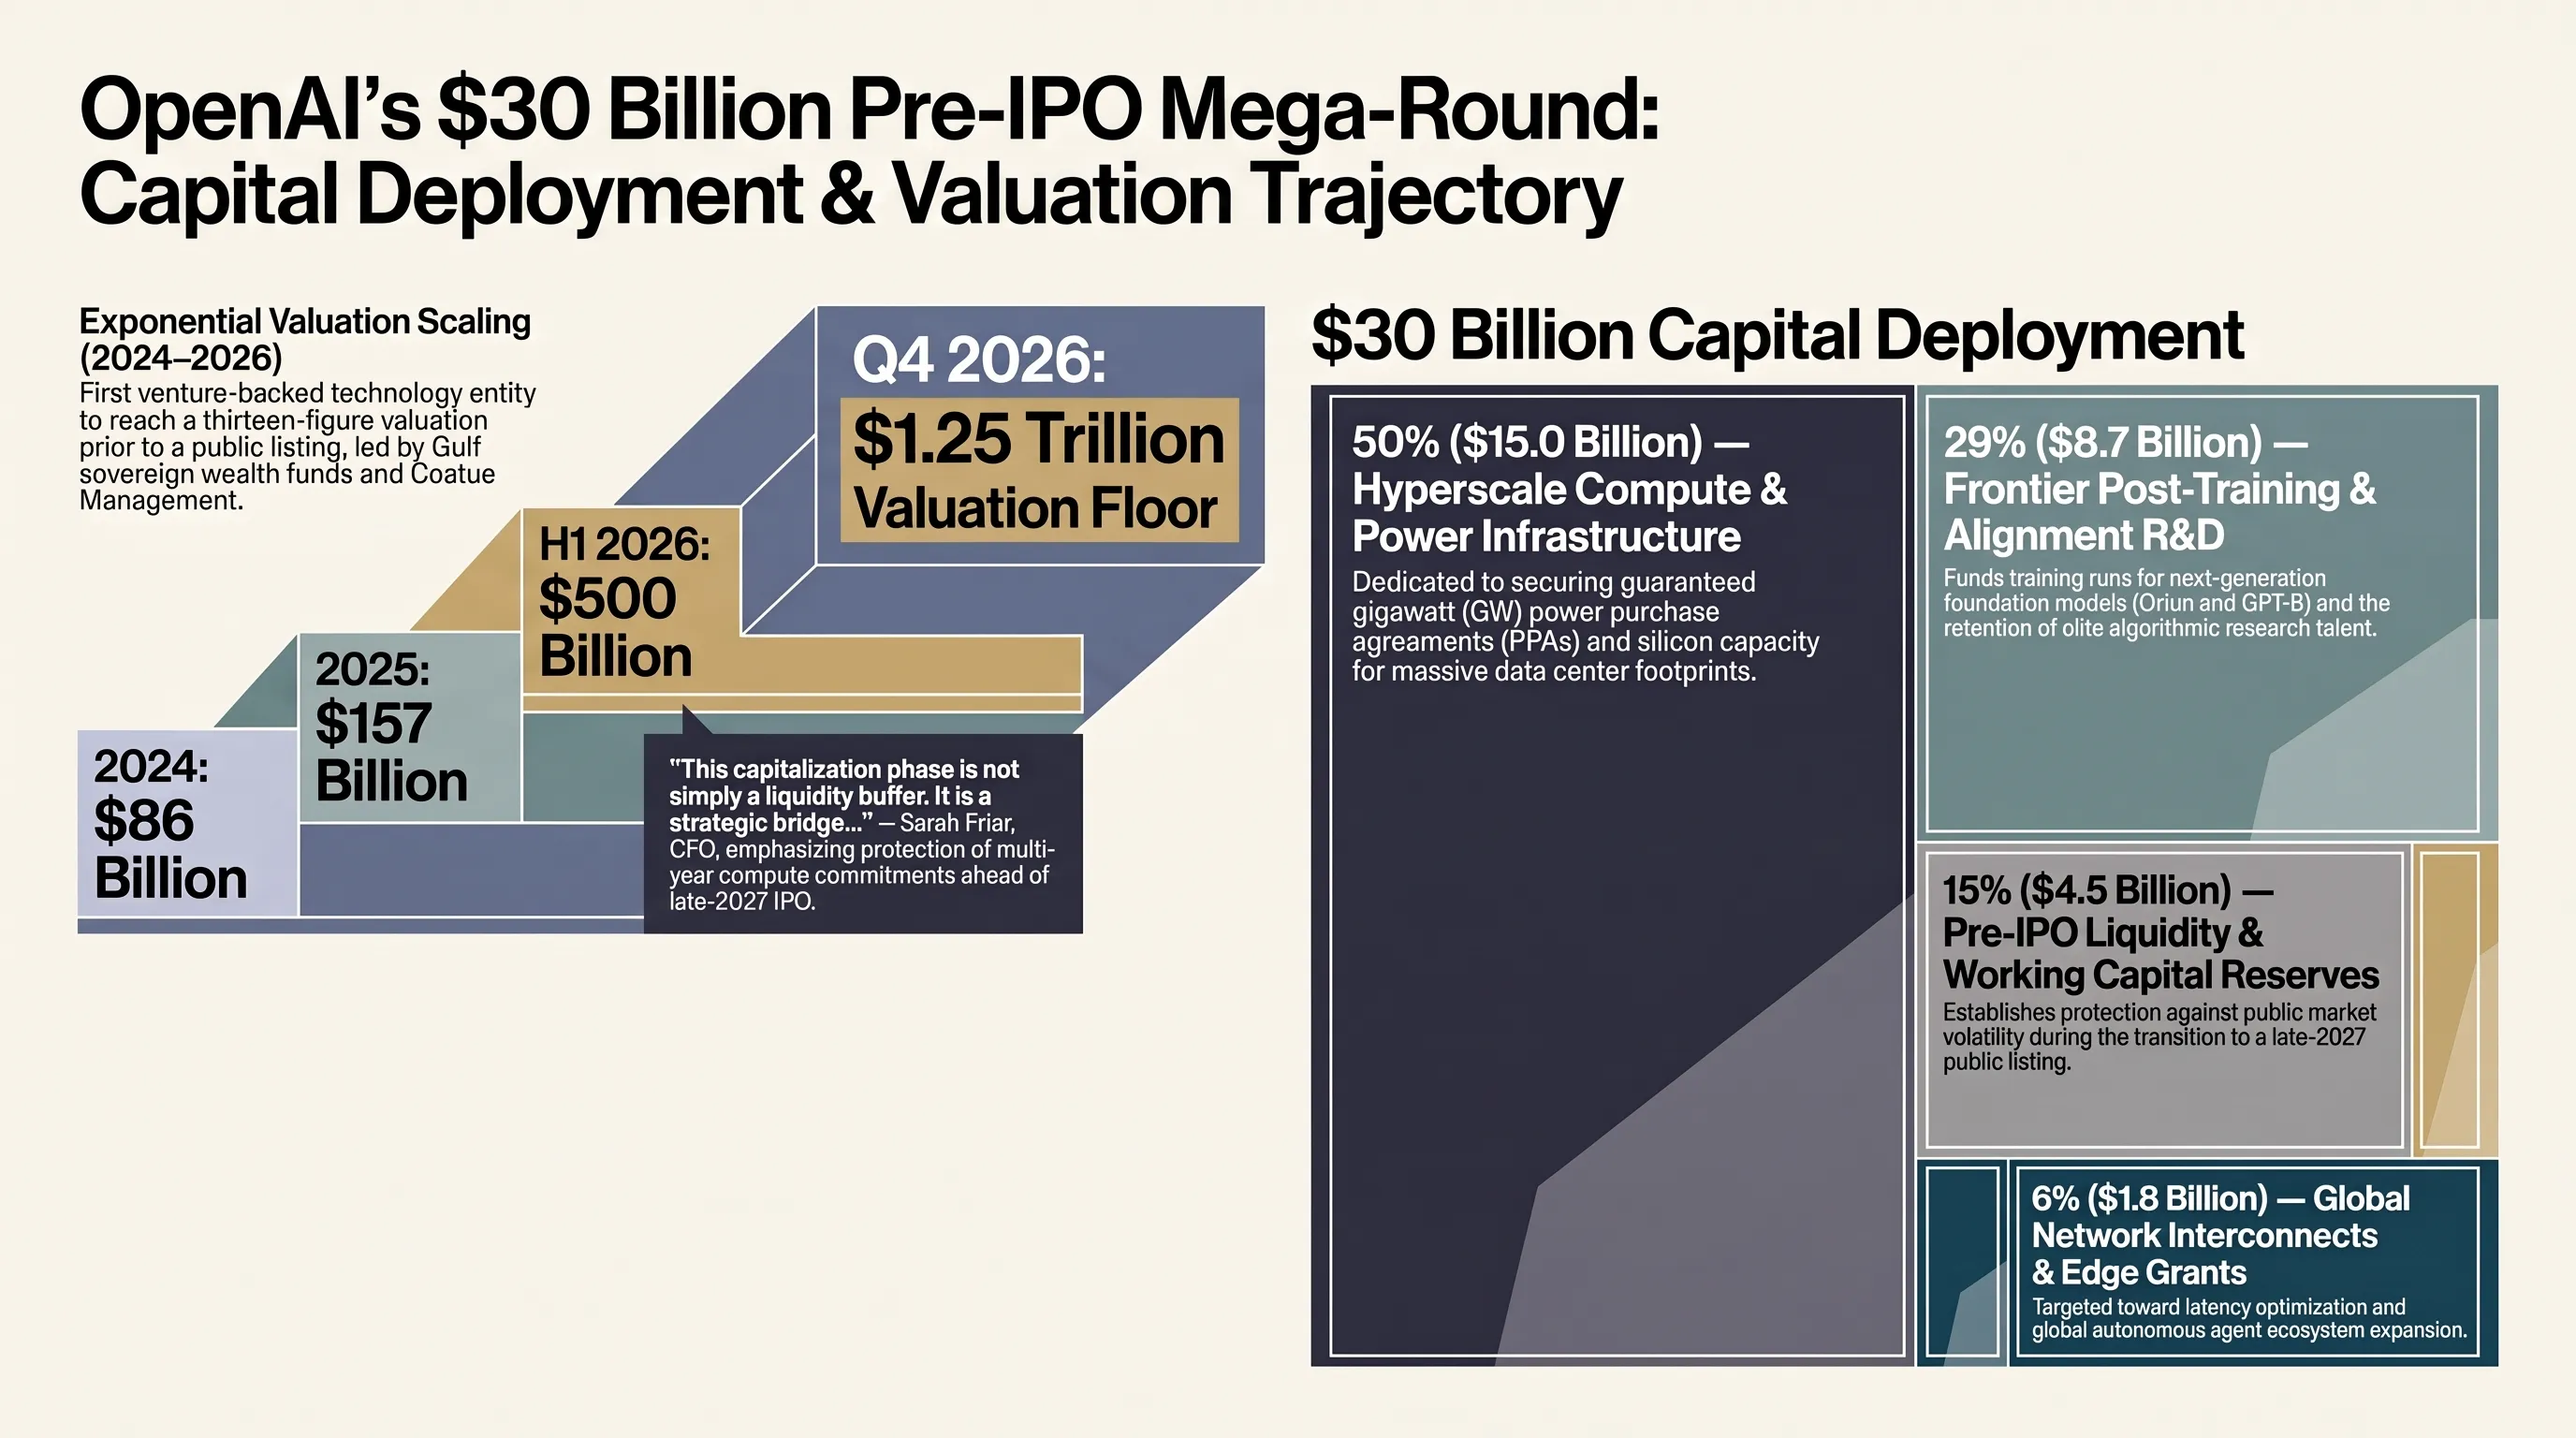
في خطوة مالية تعد الأضخم في تاريخ الشركات الناشئة وقطاع الذكاء الاصطناعي العالمي، دخلت شركة OpenAI في مفاوضات متقدمة لإغلاق جولة تمويل خاصة هائلة تصل قيمتها إلى 30 مليار دولار. وتقود هذه الجولة تحالفات استثمارية استراتيجية من دولة الإمارات العربية المتحدة وصناديق سيادية رائدة في منطقة الخليج العربي، إلى جانب شركة إدارة الأصول الأمريكية المرموقة كوتيو مانجمنت (Coatue)، محددة التقييم الأساسي للشركة عند 1.25 تريليون دولار قبل طرحها العام الأولي (IPO).
تكتسب هذه الجولة طابعاً حاسماً يتجاوز مجرد جمع السيولة النقدية؛ إذ وصفت سارة فراير (Sarah Friar)، المديرة المالية لشركة OpenAI، هذا التمويل بأنه «جسر مالي استراتيجي» يؤمن للشركة استقلاليتها المالية الكاملة قبيل إدراج أسهمها في البورصة والمتوقع في أواخر عام 2027. ويرتبط الاتفاق الاستثماري بشكل وثيق بتأمين سعات حوسبية فائقة وعقود طاقة طويلة الأجل، حيث تمثل مراكز البيانات ومحطات الطاقة النظيفة التي تشيدها دول مجلس التعاون الخليجي ركيزة جوهرية لتشغيل نماذج الجيل القادم مثل Orion ونماذج GPT-6 المستقبلية.
وتفرض متطلبات تدريب واستنتاج النماذج اللغوية العمومية تكاليف باهظة في استهلاك السيليكون وموارد الكهرباء، مما يجعل الشراكة مع الاقتصادات الخليجية التي تمتلك وفرة في الطاقة المتجددة ورؤوس الأموال السيادية تحالفاً طبيعياً يضمن استدامة سلاسل إمداد الذكاء الاصطناعي على المدى الطويل.
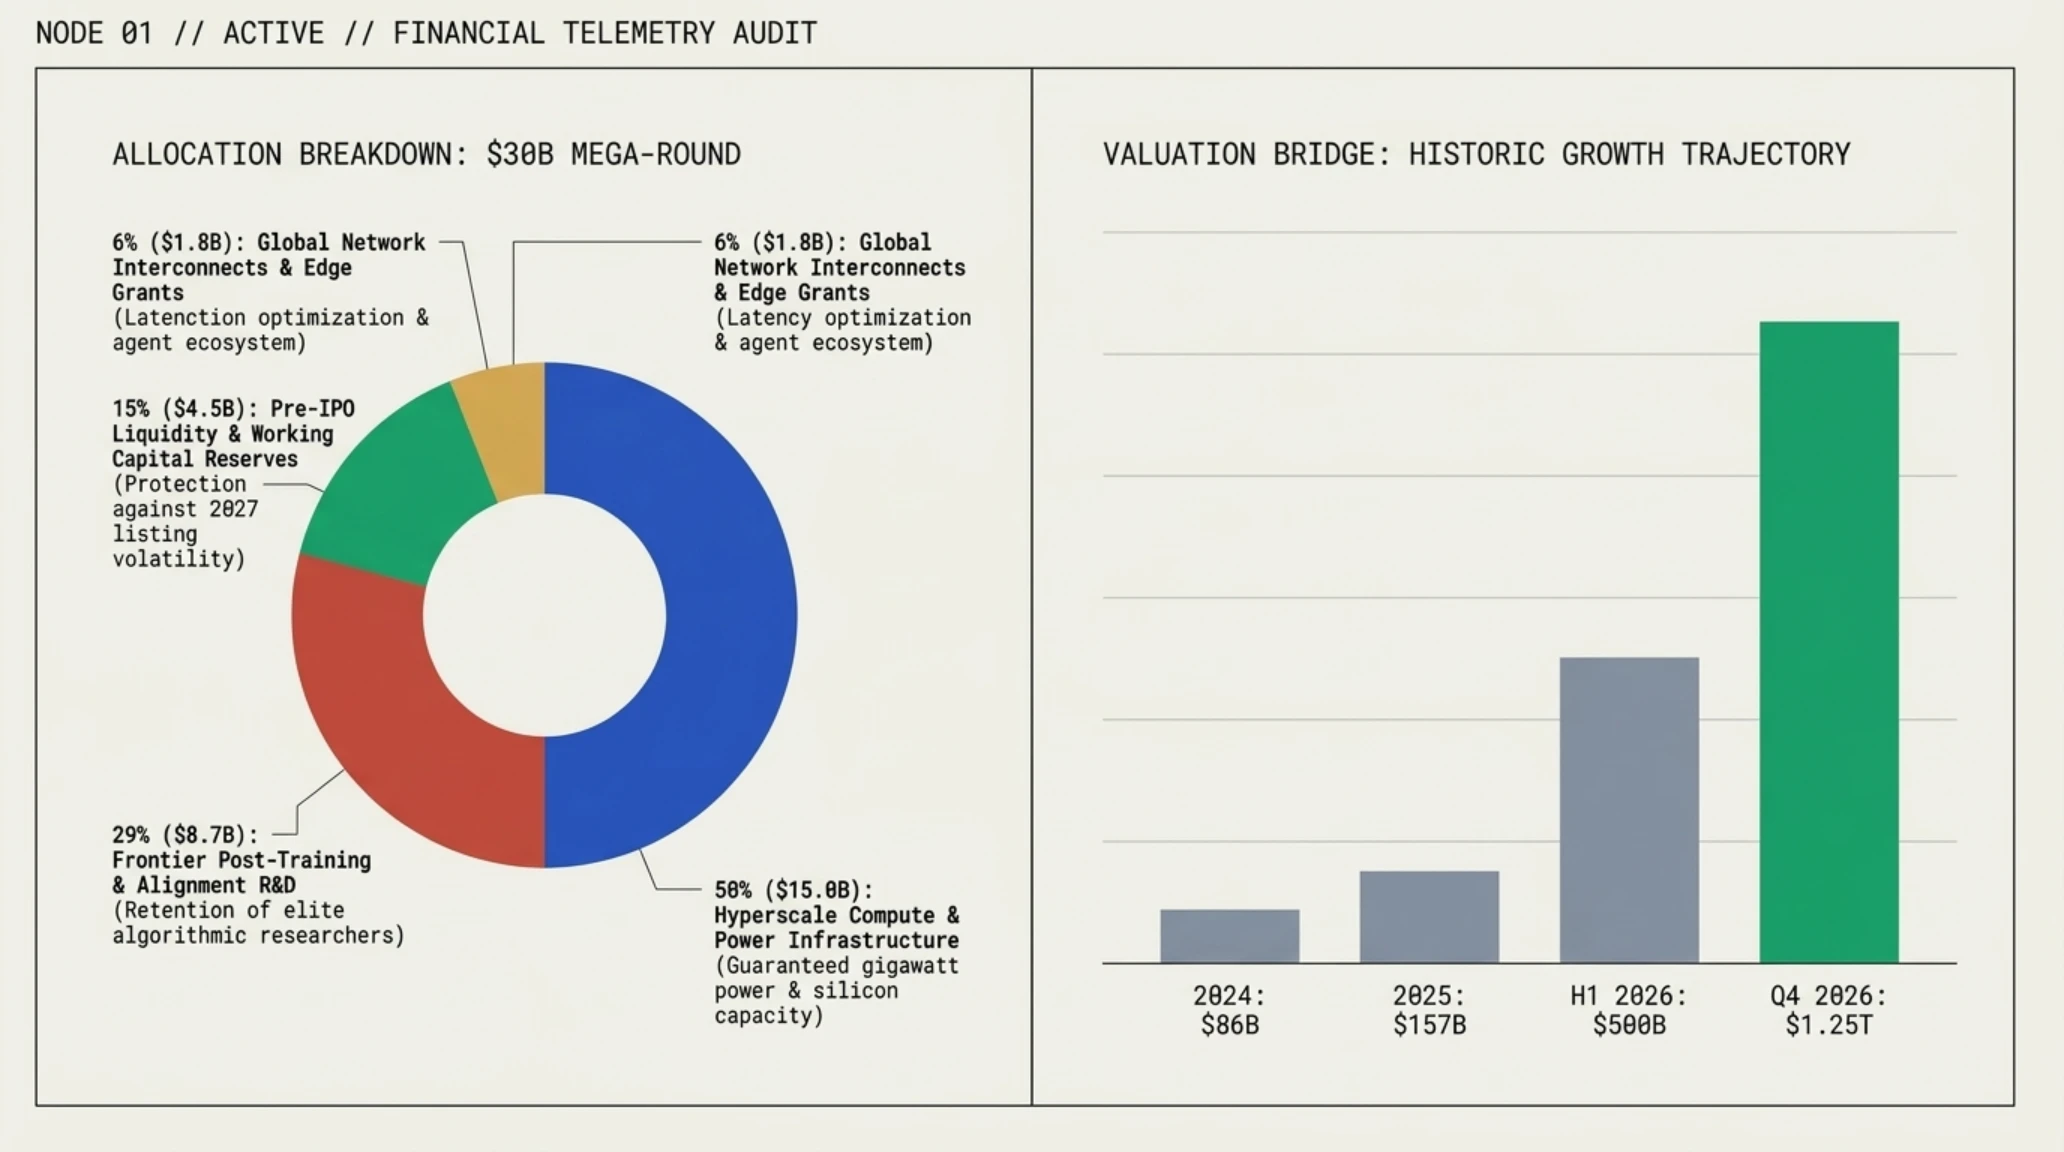
القياسات المالية عن بُعد: توزيع الحصص وجسر التقييم قبل الاكتتاب
| قطاع توزيع السيولة | النسبة من إجمالي الجولة | الأهمية الاستراتيجية في المنظومة |
|---|---|---|
| البنية التحتية للحوسبة وتوليد الطاقة | 50 بالمئة (15 مليار دولار) | حجز كتل المعالجات الفائقة وتأمين عقود الطاقة الخضراء |
| استقطاب كفاءات الأبحاث والتدريب المتقدم | 29 بالمئة (8.7 مليار دولار) | تمويل أبحاث الأمان والمحاذاة للنماذج فائقة الذكاء |
| احتياطيات رأس المال التشغيلي قبل الاكتتاب | 21 بالمئة (6.3 مليار دولار) | حماية المركز المالي للشركة من تقلبات الأسواق العالمية |
| تطوير مراكز الحوسبة والسيادة الرقمية الإقليمية | عقود تشغيلية موازية | توسيع حضور البنية التحتية لحوسبة الذكاء الاصطناعي في الشرق الأوسط |
ويعكس دخول المستثمرين الإقليميين في هذا المستوى المتقدم رغبة استراتيجية في تحويل منطقة الشرق الأوسط إلى مركز عالمي لمعالجة البيانات وتشغيل خوارزميات الذكاء الاصطناعي السيادي. وتتيح هذه الشراكة لشركة OpenAI تنويع مصادر قدراتها الحوسبية خارج النطاق الجغرافي الأمريكي التقليدي، مما يقلل من مخاطر الاختناقات الشبكية وضغوط شبكات الكهرباء المحلية.
كما يعزز هذا الاتفاق مركز الشركة في مواجهة منافسيها المباشرين، حيث يمنح التقييم التريليوني دفعة قوية لطمأنة الشركاء التقنيين الكبار مثل مايكروسوفت، مع تمهيد الطريق لتسوية الترتيبات الهيكلية المتعلقة بتحويل الكيان غير الربحي إلى شركة ربحية تجارية متكاملة تلبي تطلعات المستثمرين العالميين.
ويؤكد المحللون الاقتصاديون في الأسواق الإقليمية أن تخصيص 30 مليار دولار في جولة خاصة واحدة يضع معياراً تعجيزياً أمام الشركات المنافسة؛ إذ بات حجم رأس المال المخصص للبنية التحتية هو العامل الحاسم الذي يحدد من يمتلك القدرة على تدريب نماذج الذكاء الاصطناعي التوليدي ذات القدرات الشاملة.
وعلى صعيد التحولات الجيوسياسية للتقنية، تمثل هذه الصفقات الاستثمارية بداية مرحلة جديدة من التحالفات التكنولوجية بين مراكز القوى المالية الإقليمية وشركات الابتكار العالمية، مما يمنح المنطقة دوراً قيادياً في توجيه معايير الحوسبة السحابية المستقبلية وتأمين بنية تحتية مقاومة للتقلبات الاقتصادية.
2. حكم قضائي تاريخي يلزم شركة ميتا بدفع 25 مليار دولار لانتهاك خصوصية المستخدمين
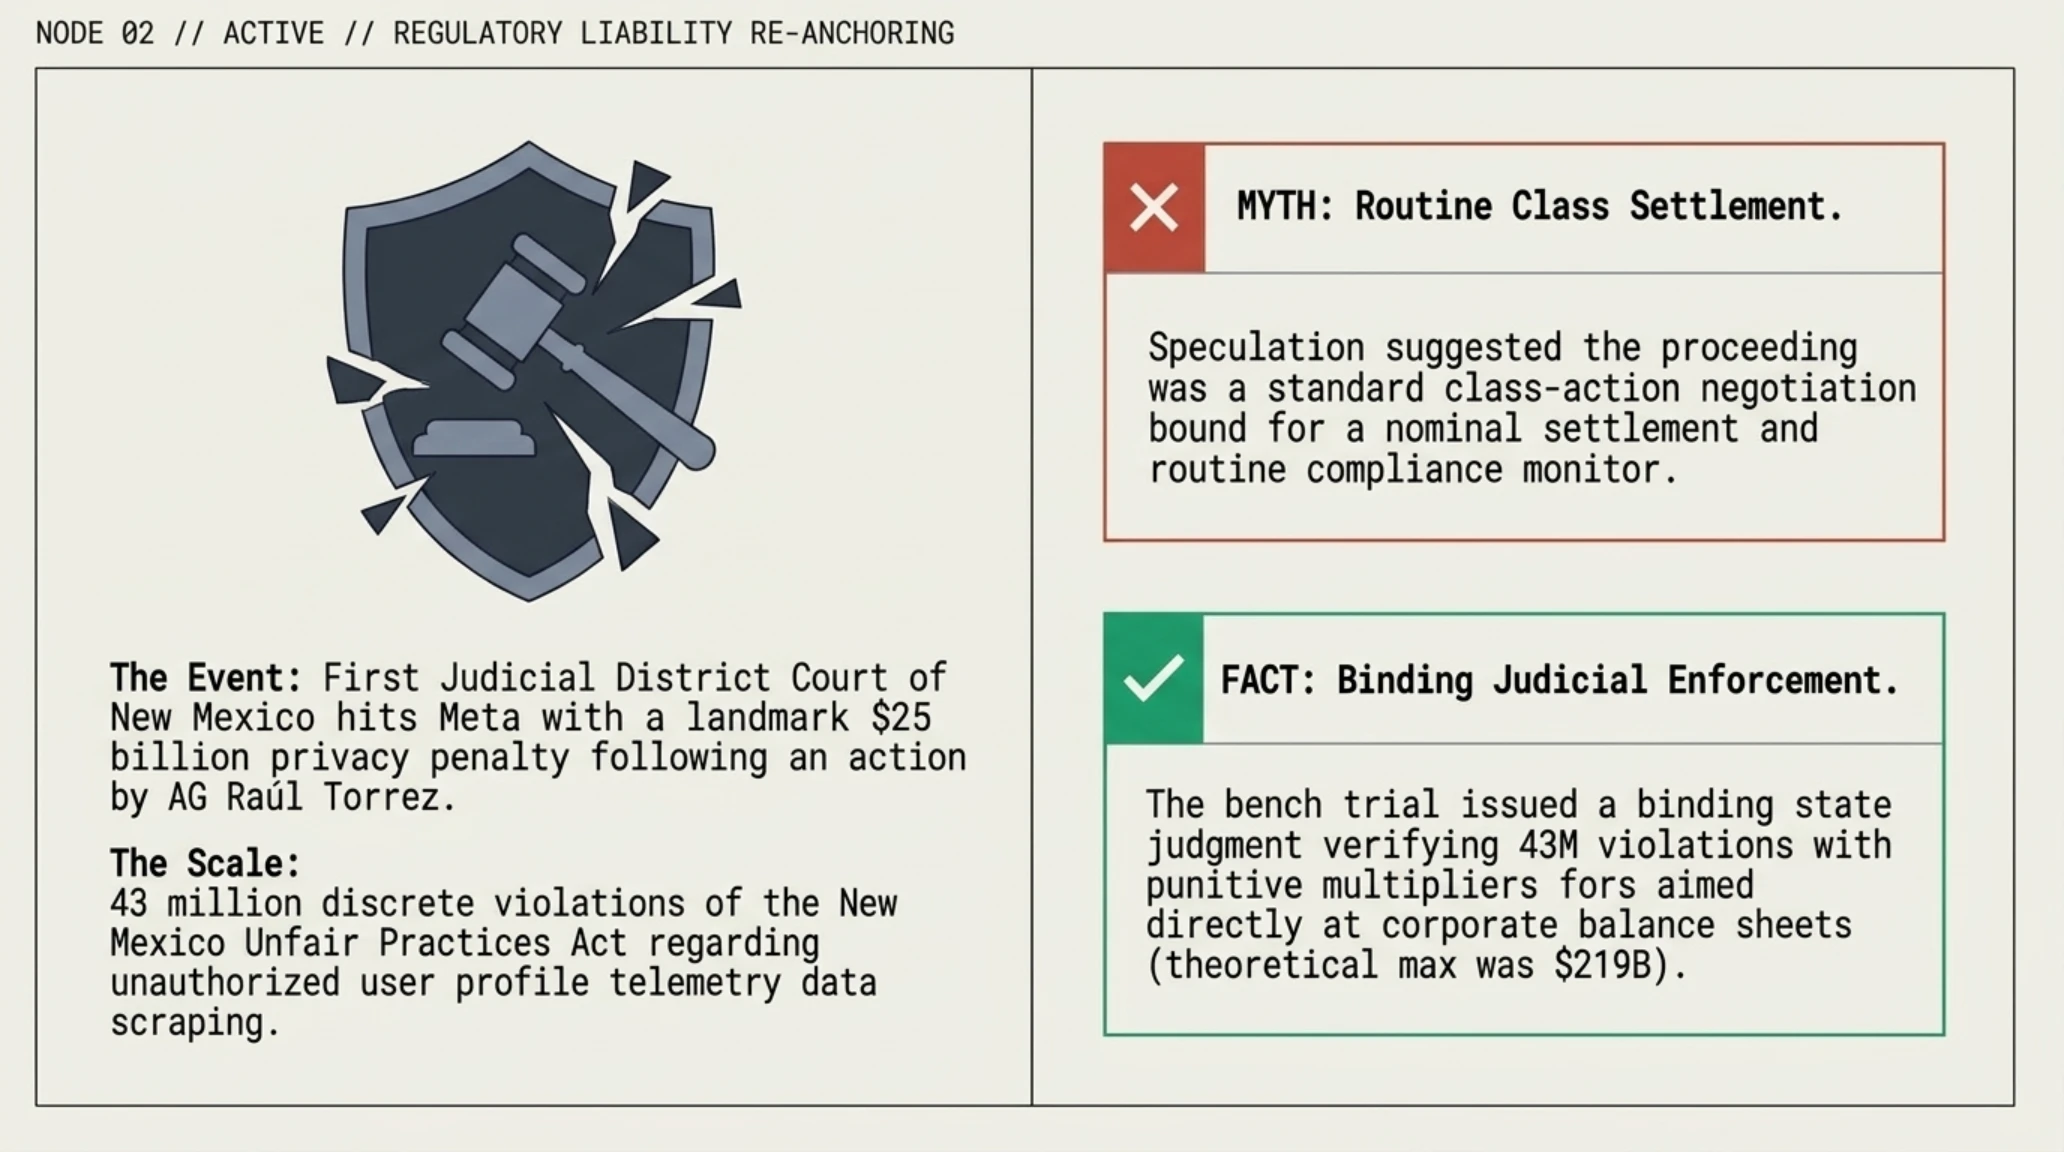
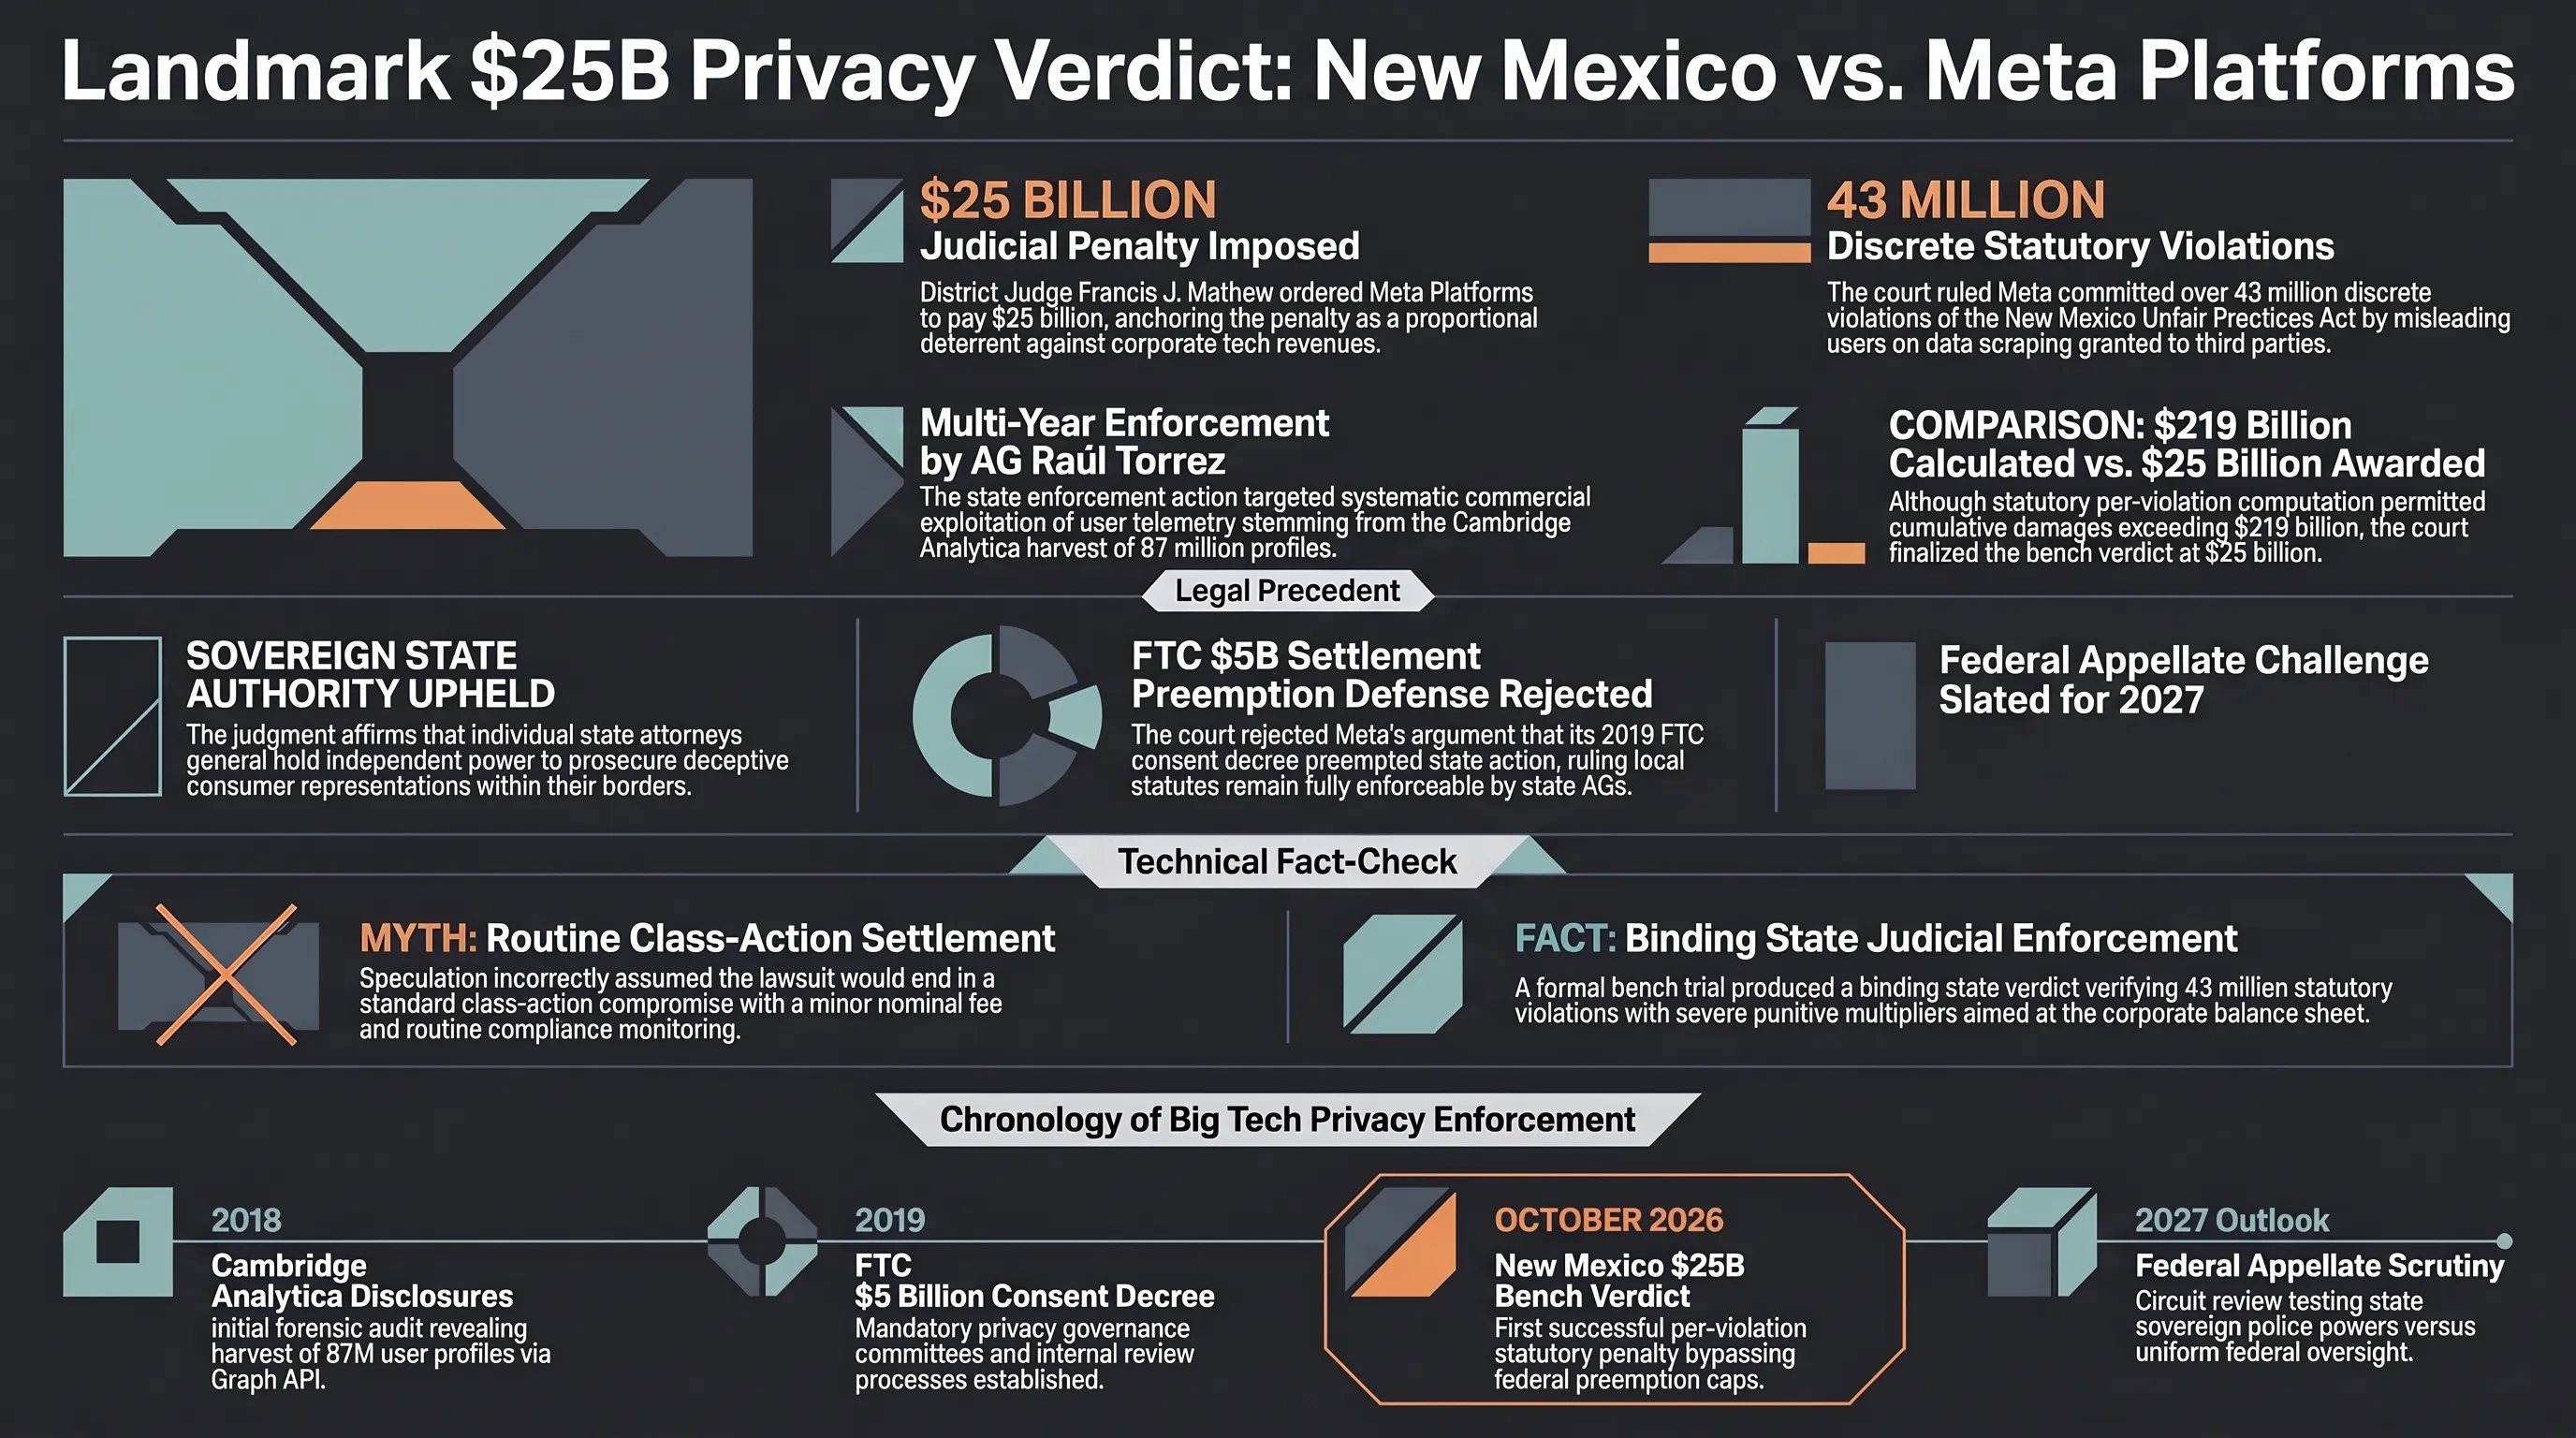
في حكم قضائي غير مسبوق يعيد كتابة قواعد المسؤولية القانونية لشركات التقنية الكبرى، أصدرت محكمة الدائرة القضائية الأولى في ولاية نيو مكسيكو الأمريكية حكماً يقضي بإلزام شركة ميتا بلاتفورمز (Meta) بدفع غرامة قياسية تبلغ 25 مليار دولار. وجاء هذا القرار برئاسة القاضي فرانسيس جي. ماثيو (Francis J. Mathew)، تتويجاً لدعوى قضائية مطولة رفعها المدعي العام للولاية راؤول توريز، على خلفية التداعيات المستمرة لفضيحة كامبريدج أناليتيكا واستغلال البيانات الشخصية تجارياً دون موافقة صريحة.
وأثبتت وقائع المحاكمة أن شركة ميتا ارتكبت أكثر من 43 مليون انتهاك مستقل لقانون الممارسات التجارية غير العادلة. وأكدت المحكمة أن الشركة ضللت المستخدمين لأكثر من عقد كامل بشأن الإجراءات الفعلية لحماية ملفاتهم الشخصية، وسمحت لتطبيقات الطرف الثالث بحصد السجلات الرقمية دون رقابة فنية كافية. ورغم أن الحسابات التراكمية للغرامات المنصوص عليها في القانون كانت تتيح نظرياً فرض عقوبات تتجاوز 219 مليار دولار، إلا أن القاضي ثبت العقوبة عند 25 مليار دولار لضمان تناسبها المالي والردعي مع الأرباح الضخمة للشركة.
التحقق التقني: شائعات السوق في مواجهة الحقيقة القانونية
ترددت مزاعم تفيد بأن القضية ستنتهي بتسوية مالية شكلية لا تتجاوز بضع مئات الملايين مع الاكتفاء بوعود تحسين الأمان البرمجي.
أصدرت المحكمة حكماً نافذاً بإدانة الشركة بـ43 مليون انتهاك مستقل، مع غرامة رادعة تبلغ 25 مليار دولار تفتح الباب لمساءلات مماثلة.
وحاول فريق الدفاع التابع لشركة ميتا الدفع بأن التسوية الفيدرالية السابقة مع لجنة التجارة الفيدرالية (FTC) في عام 2019 والتي بلغت قيمتها 5 مليارات دولار، تسقط أية مطالبات قضائية من قبل الولايات المنفردة. غير أن المحكمة رفضت هذا الدفع رفضاً قاطعاً، مؤكدة أن القوانين المحلية لحماية المستهلك تمنح السلطات القضائية صلاحيات سيادية لمحاسبة الشركات عن الأضرار المباشرة التي لحقت بالمواطنين داخل حدودها الإقليمية.
وأعلنت ميتا عزمها الطعن في الحكم أمام محاكم الاستئناف الفيدرالية، واصفة العقوبة بأنها غير مبررة وتتجاهل التحديثات الهندسية الشاملة التي أدخلتها على سياسات الخصوصية. ومع ذلك، يمثل هذا القرار سابقة قضائية بالغة الأهمية تستفيد منها الجهات التنظيمية في مختلف أنحاء العالم، بما في ذلك أجهزة حماية البيانات في دول مجلس التعاون الخليجي، لتشديد معايير الامتثال وحماية السيادة الرقمية على البيانات الحيوية.
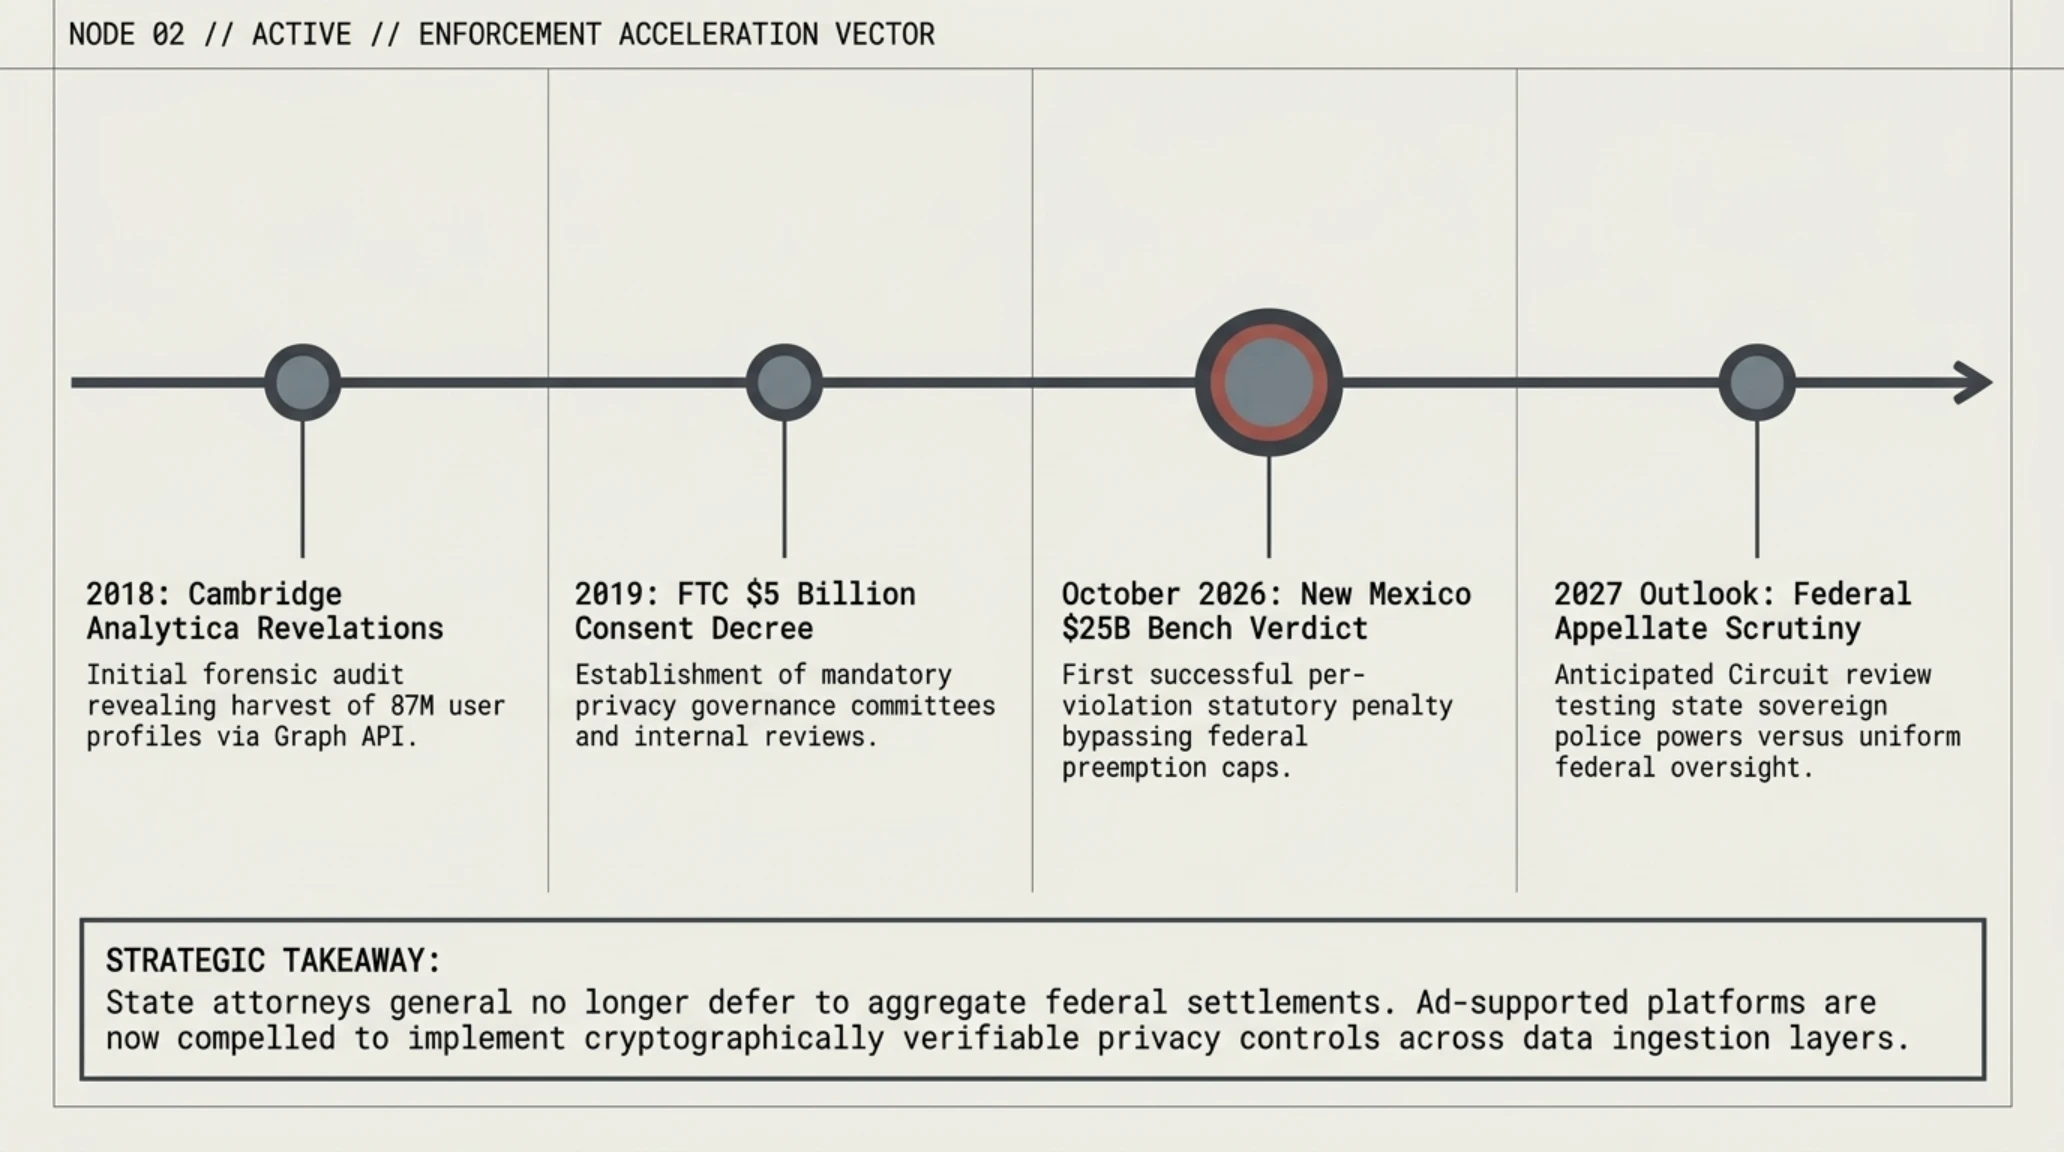
الجدول الزمني للتحولات التشريعية والخصوصية الرقمية
| العام / الفترة | الحدث القضائي والتنظيمي البارز | التحول الهيكلي والامتثال التقني |
|---|---|---|
| 2018 | تفجر أزمة كامبريدج أناليتيكا | كشف استغلال واجهات برمجة التطبيقات وسحب بيانات 87 مليون مستخدم |
| 2019 | تسوية لجنة التجارة الفيدرالية (FTC) | دفع 5 مليارات دولار وفرض لجان تدقيق مستقلة على هيكل إدارة ميتا |
| أكتوبر 2026 | حكم محكمة نيو مكسيكو (25 مليار$) | إقرار مبدأ التعويض الفردي عن كل انتهاك وكسر حصانة التسويات الفيدرالية |
| 2027 وما بعدها | دعاوى ولايات متزامنة إضافية | رفع معايير التدقيق المالي والتقني وإلزام المنصات بحذف بيانات التتبع السري |
وتواصل الهيئات الرقابية والتنظيمية في الأسواق الدولية متابعة ارتدادات هذا الحكم القضائي الصارم، معتبرة إياه نموذجاً مرجعياً لمساءلة عمالقة الإعلانات الرقمية وفرض سياسات صارمة لحماية خصوصية المستخدمين ومنع استغلال بياناتهم الشخصية دون تفويض صريح.
3. الكشف العلني عن ثغرتين حرجتين RCE بدرجة 9.0 في وحدة KSMBD لنواة لينكس
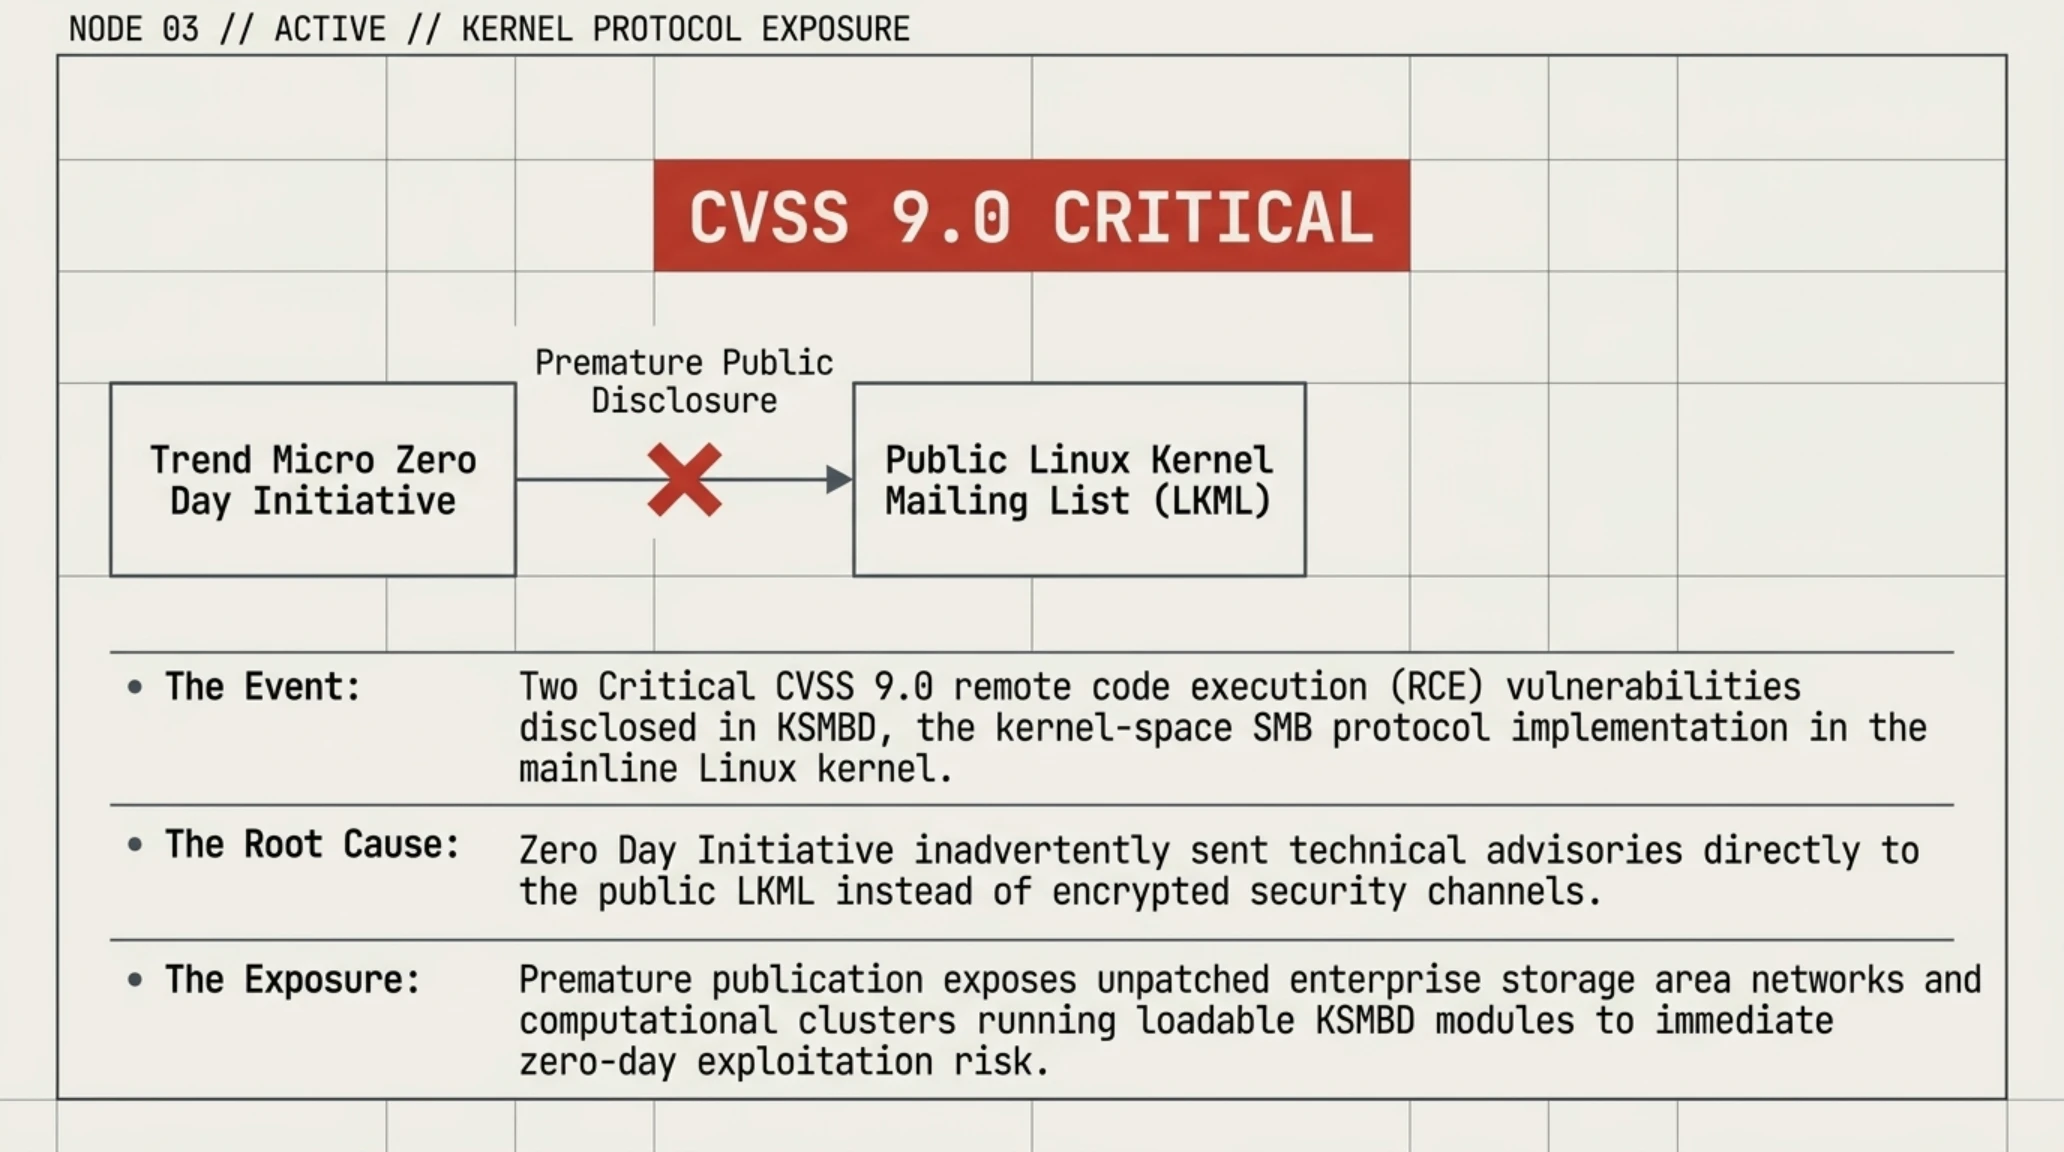
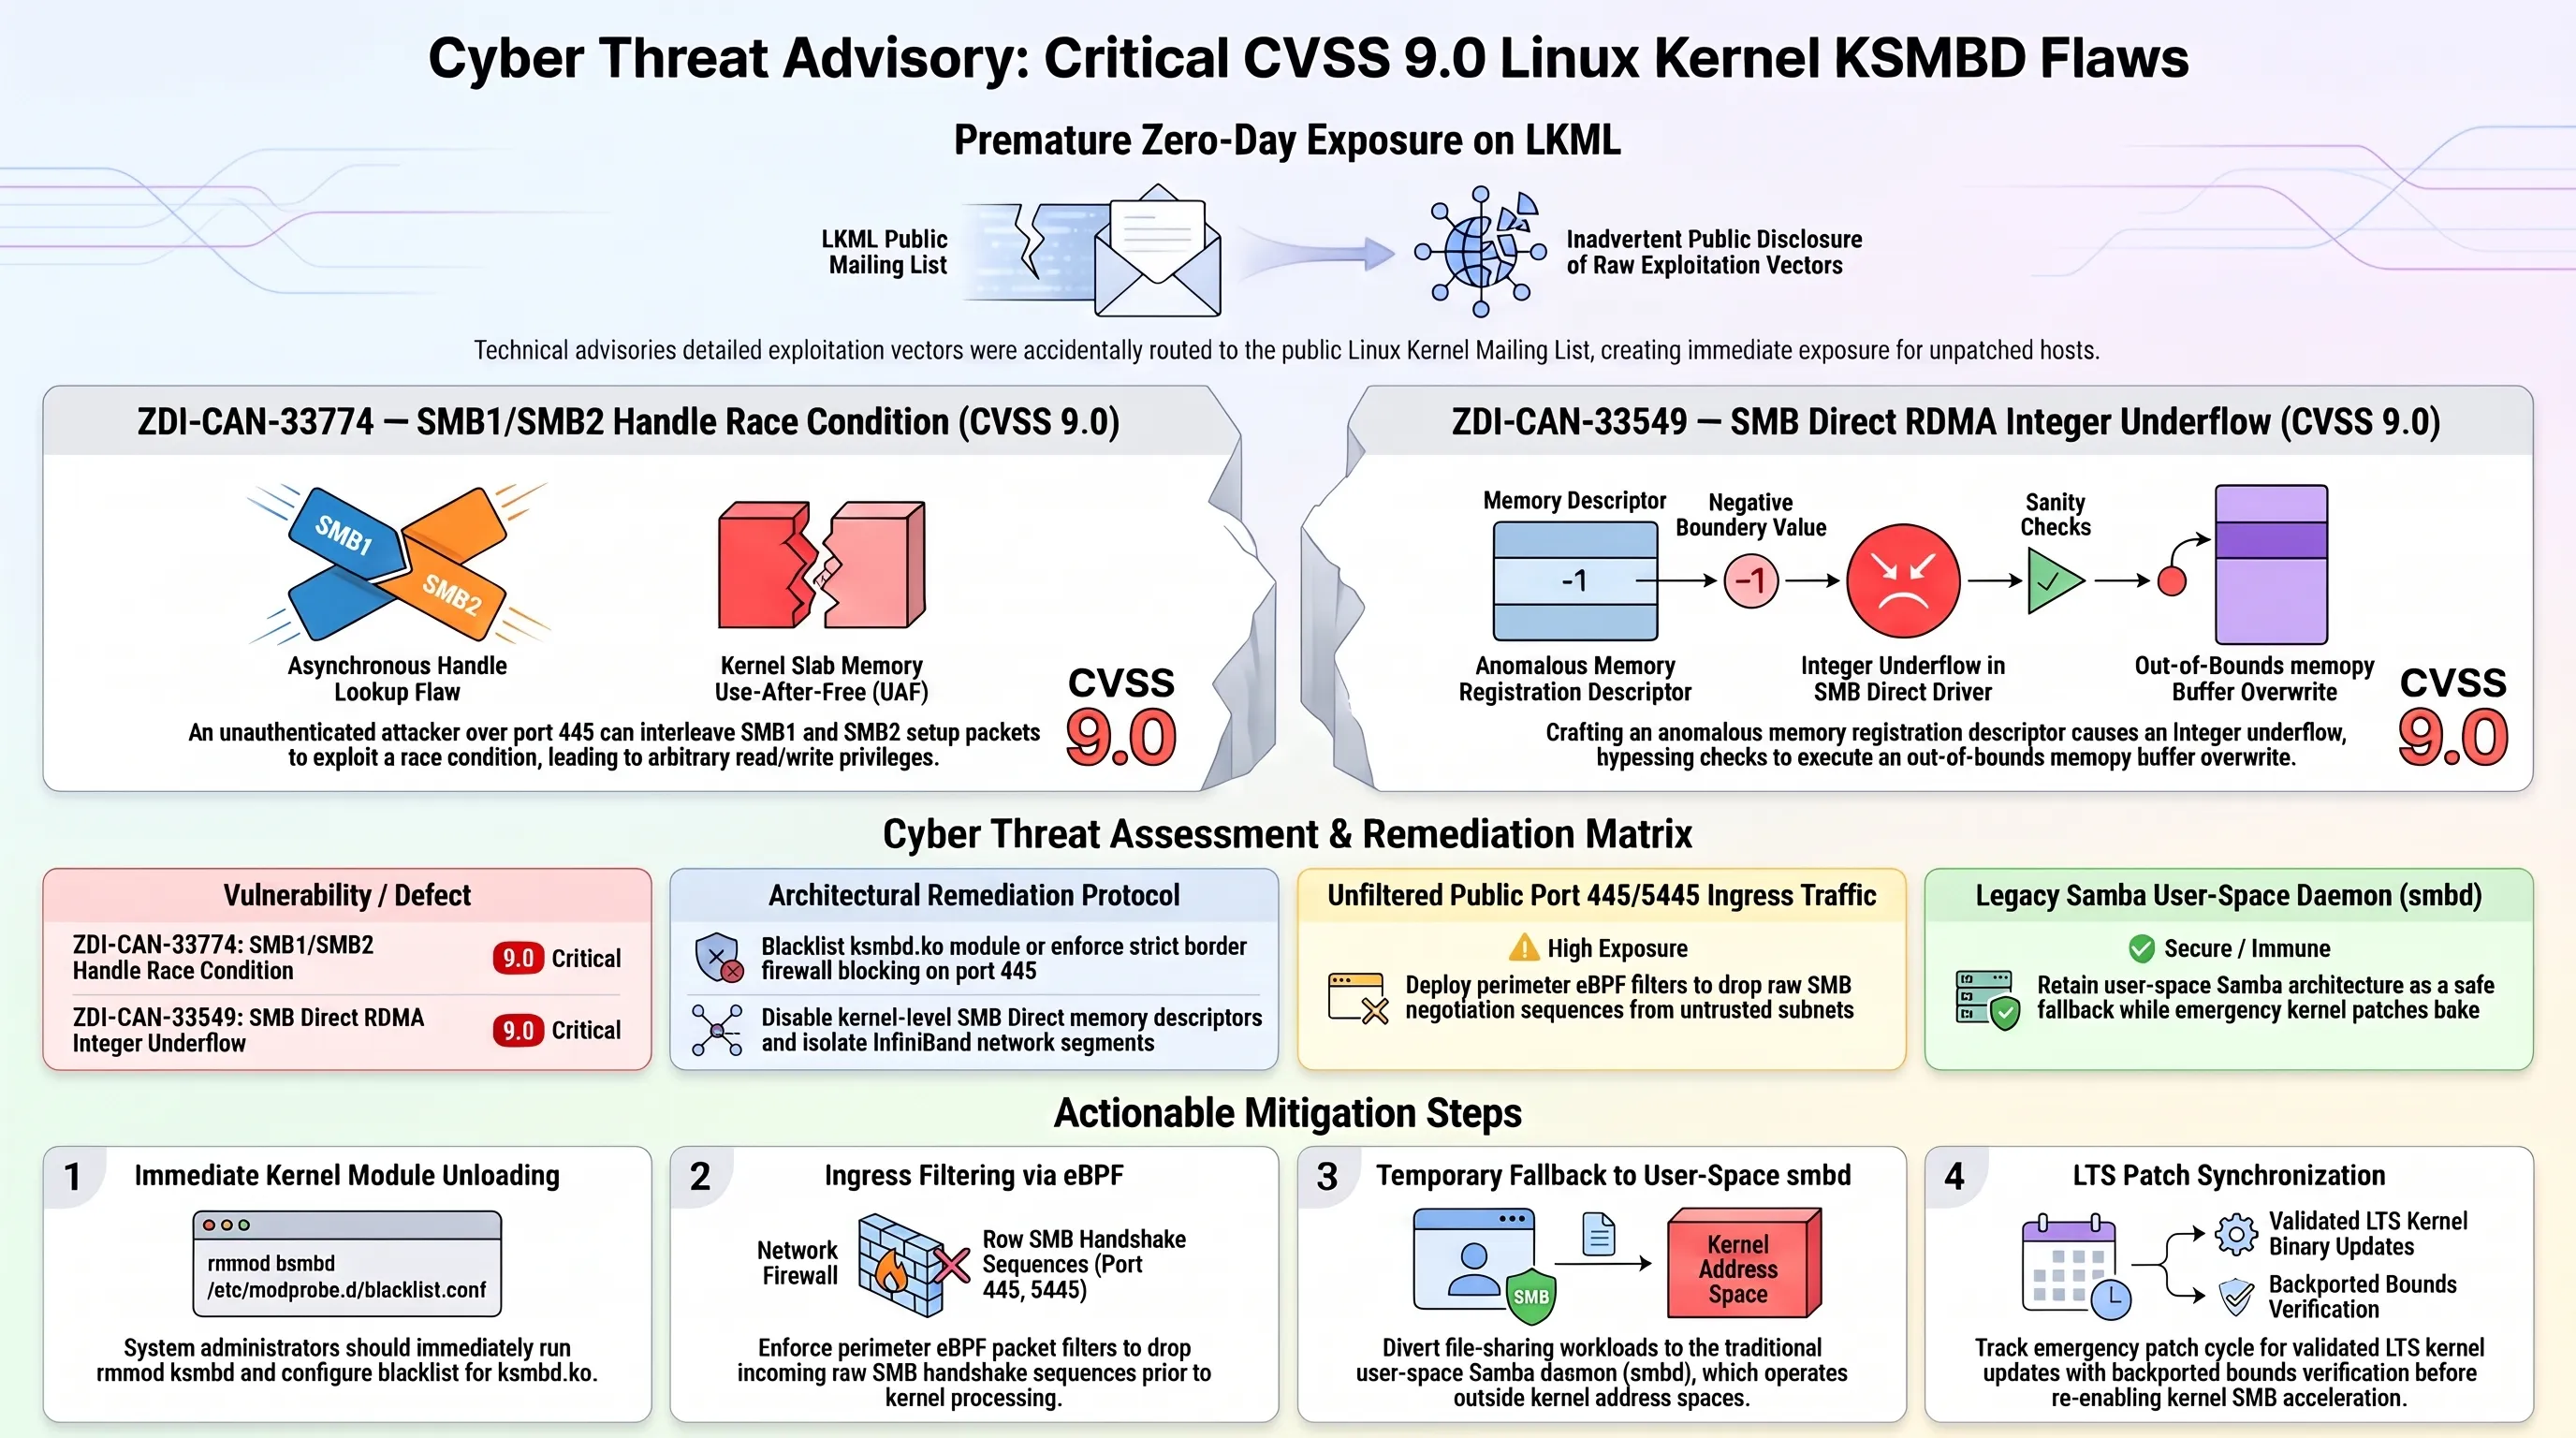
تواجه فرق البنية التحتية ومسؤولو مراكز البيانات حالة استنفار أمني طارئة، إثر الكشف المفاجئ عن ثغرتين برمجيتين بالغتَي الخطورة تؤديان إلى تنفيذ التعليمات البرمجية عن بُعد (RCE) بصلاحيات الجذر داخل نواة نظام التشغيل لينكس (Linux Kernel). وتكمن الثغرتان داخل ماكينة خادم بروتوكول مشاركة الملفات KSMBD، وهي الوحدة البرمجية المدمجة داخل النواة لتقديم أداء شبكي فائق في البيئات السحابية ومجموعات الحوسبة الموزعة.
وحدث التسريب الأمني عندما نشر باحثو مبادرة يوم الصفر (ZDI) التابعة لشركة تريند مايكرو التفاصيل التقنية للثغرتين عن طريق الخطأ عبر القائمة البريدية العامة لنواة لينكس (LKML)، بدلاً من القنوات التنسيقية المشفرة المخصصة لمطوري التوزيعات الرسمية. ونظراً لأن العديد من أنظمة التشغيل المؤسسية تفعل وحدة KSMBD افتراضياً لتسريع حركة البيانات عبر الشبكات المحلية، فقد باتت الخوادم غير المحصنة عرضة للاستهداف الفوري بمجرد اتصالها بالإنترنت.
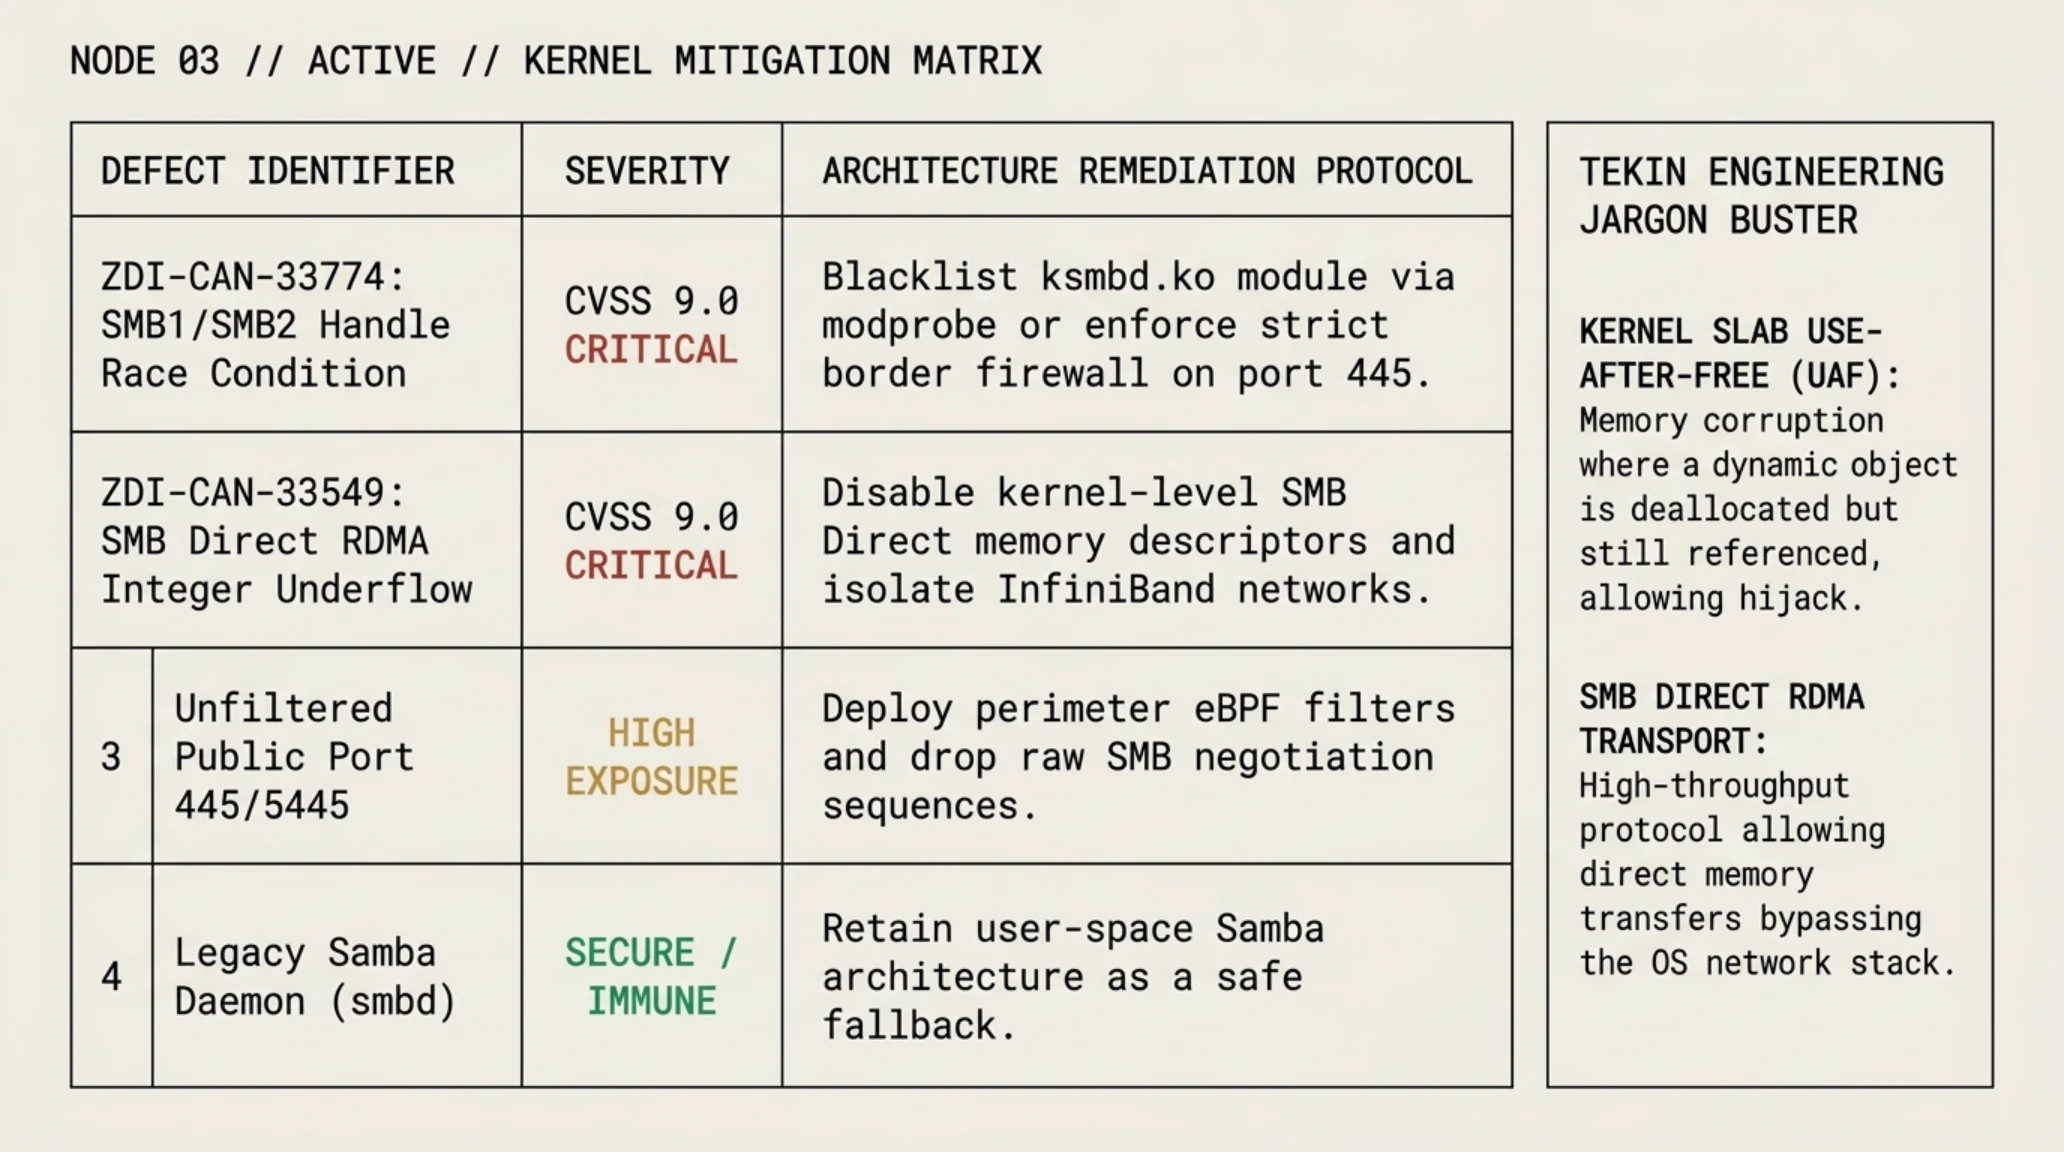
مصفوفة تقييم المخاطر السيبرانية وإجراءات التحصين الفوري
| مسار التهديد / المعرف البرمجي للثغرة | مستوى الخطورة (CVSS) | إجراء المعالجة والتحصين الفوري |
|---|---|---|
| ZDI-CAN-33774: سباق العمليات في تبادل مقابض SMB1/SMB2 | 9.0 حرج جداً | تعطيل وحدة ksmbd.ko عبر modprobe وحظر المنفذ 445 على جدران الحماية الخارجية |
| ZDI-CAN-33549: طفحان الأعداد الصحيحة في SMB Direct RDMA | 9.0 حرج جداً | إلغاء تفعيل واصفات الذاكرة المباشرة وعزل شبكات إنفيني باند الداخلية |
| خادم سامبا التقليدي في مساحة المستخدم (smbd) | آمن / محصن | الاعتماد مؤقتاً على خادم Samba العادي كبديل آمن ريثما تكتمل التحديثات |
| بروتوكول مشاركة الملفات التقليدي عبر مساحة النواة (NFS) | منخفض المخاطر | استخدام شبكات التخزين المتصلة (NAS) المعزولة خلف بروتوكول Kerberos المعتمد |
ويوضح التحليل الهندسي للثغرة الأولى (المعرفة برمز ZDI-CAN-33774) أنها ناتجة عن خلل في تزامن العمليات (Race Condition) أثناء معالجة جداول المقابض الخاصة ببروتوكولَي SMB1 وSMB2. ويستطيع المهاجم غير المصرح له إرسال حزم مخصصة عبر منفذ الشبكة 445، مما يتسبب في ثغرة استخدام الذاكرة بعد التحرير (Use-After-Free) في مكدس النواة، ومن ثم كتابة تعليمات خبيثة تمنحه السيطرة الكاملة على السيرفر دون الحاجة لكلمة مرور.
أما الثغرة الثانية (ZDI-CAN-33549)، وكما حذرنا في تقاريرنا حول ثغرات فيض الذاكرة في Node.js وبروتوكول HTTP/3 واختراق البنية السحابية لقاعدة بيانات TiDB، فتستهدف مسارات نقل البيانات فائقة السرعة المعتمدة على تقنية الوصول المباشر للذاكرة عن بُعد (RDMA). وتؤدي معالجة قيم سالبة داخل واصفات الذاكرة إلى طفحان في الأعداد الصحيحة (Integer Underflow)، مما يتيح تجاوز فلاتر التحقق وكتابة بيانات تتخطى المساحة المخصصة في أمر memcpy، مؤدياً إلى اختراق النواة عن بعد.
قاموس مصطلحات تيكين التقنية: بروتوكولات الشبكات والذاكرة
ويقود كبير مطوري النواة غريغ كروه-هارتمان (Greg Kroah-Hartman) جهوداً متسارعة مع مطوري التوزيعات الكبرى لإصدار ترقيعات طارئة. وإلى حين تثبيت التحديثات الرسمية، تهيب تحليلات تيكين الأمنية بكافة مديري مراكز البيانات السحابية في المنطقة تنفيذ أمر rmmod ksmbd فوراً والعودة لخادم سامبا المستقل smbd العامل في مساحة المستخدم لتفادي أية مخاطر اختراق.
وتشدد فرق الاستجابة للطوارئ السيبرانية على ضرورة إجراء تدقيق شامل لكافة منافذ الاتصال المفتوحة عبر الشبكات الداخلية للشركات، مؤكدة أن الاعتماد على حلول التخزين المعزولة يمثل خط الدفاع الأول في مواجهة الهجمات العشوائية المنطلقة عبر الويب.
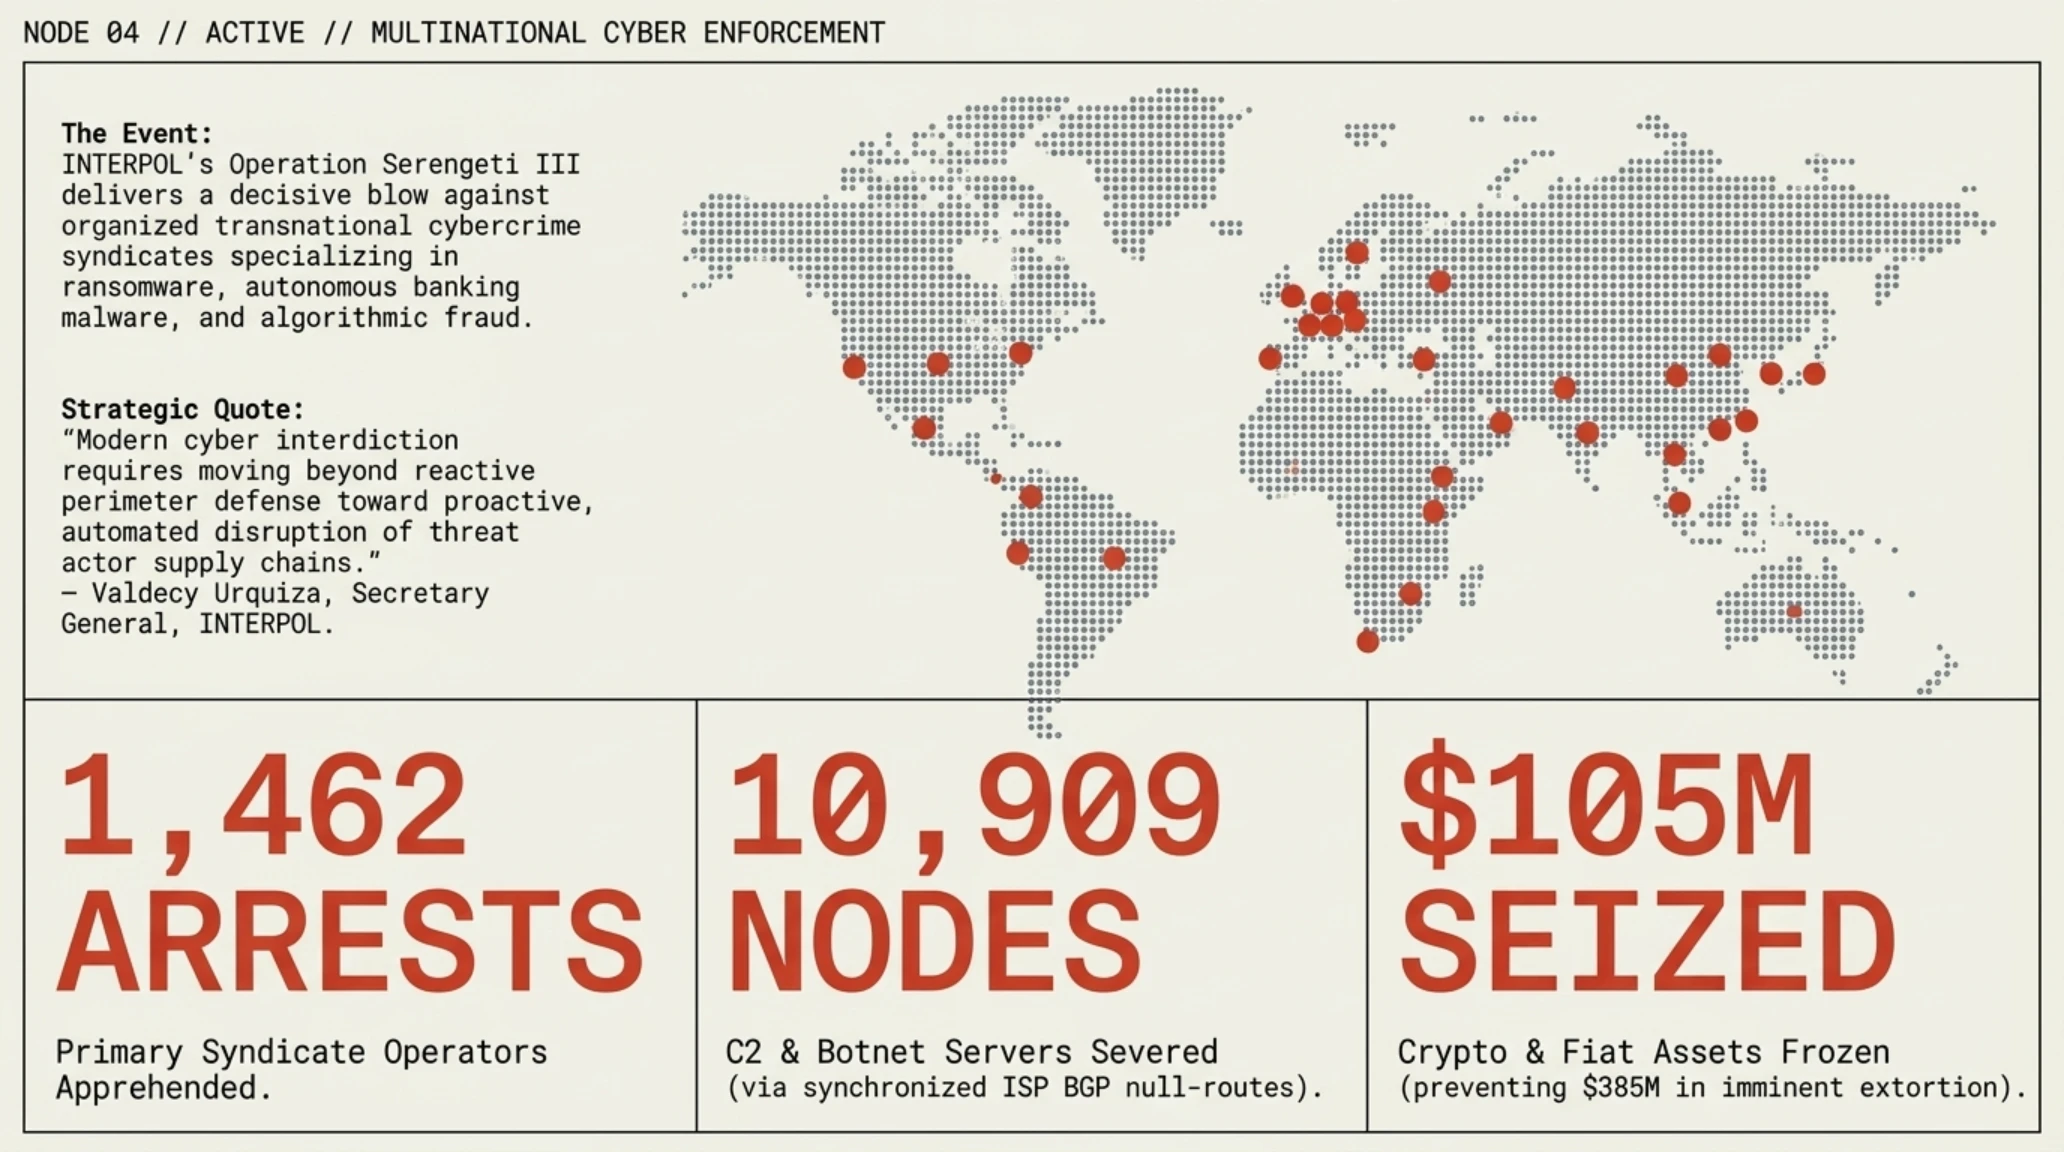
4. عملية سيرينغيتي 3 الدولية: الإنتربول يسقط 10,909 خوادم ويوقف 1,462 مشتبهاً في 21 دولة
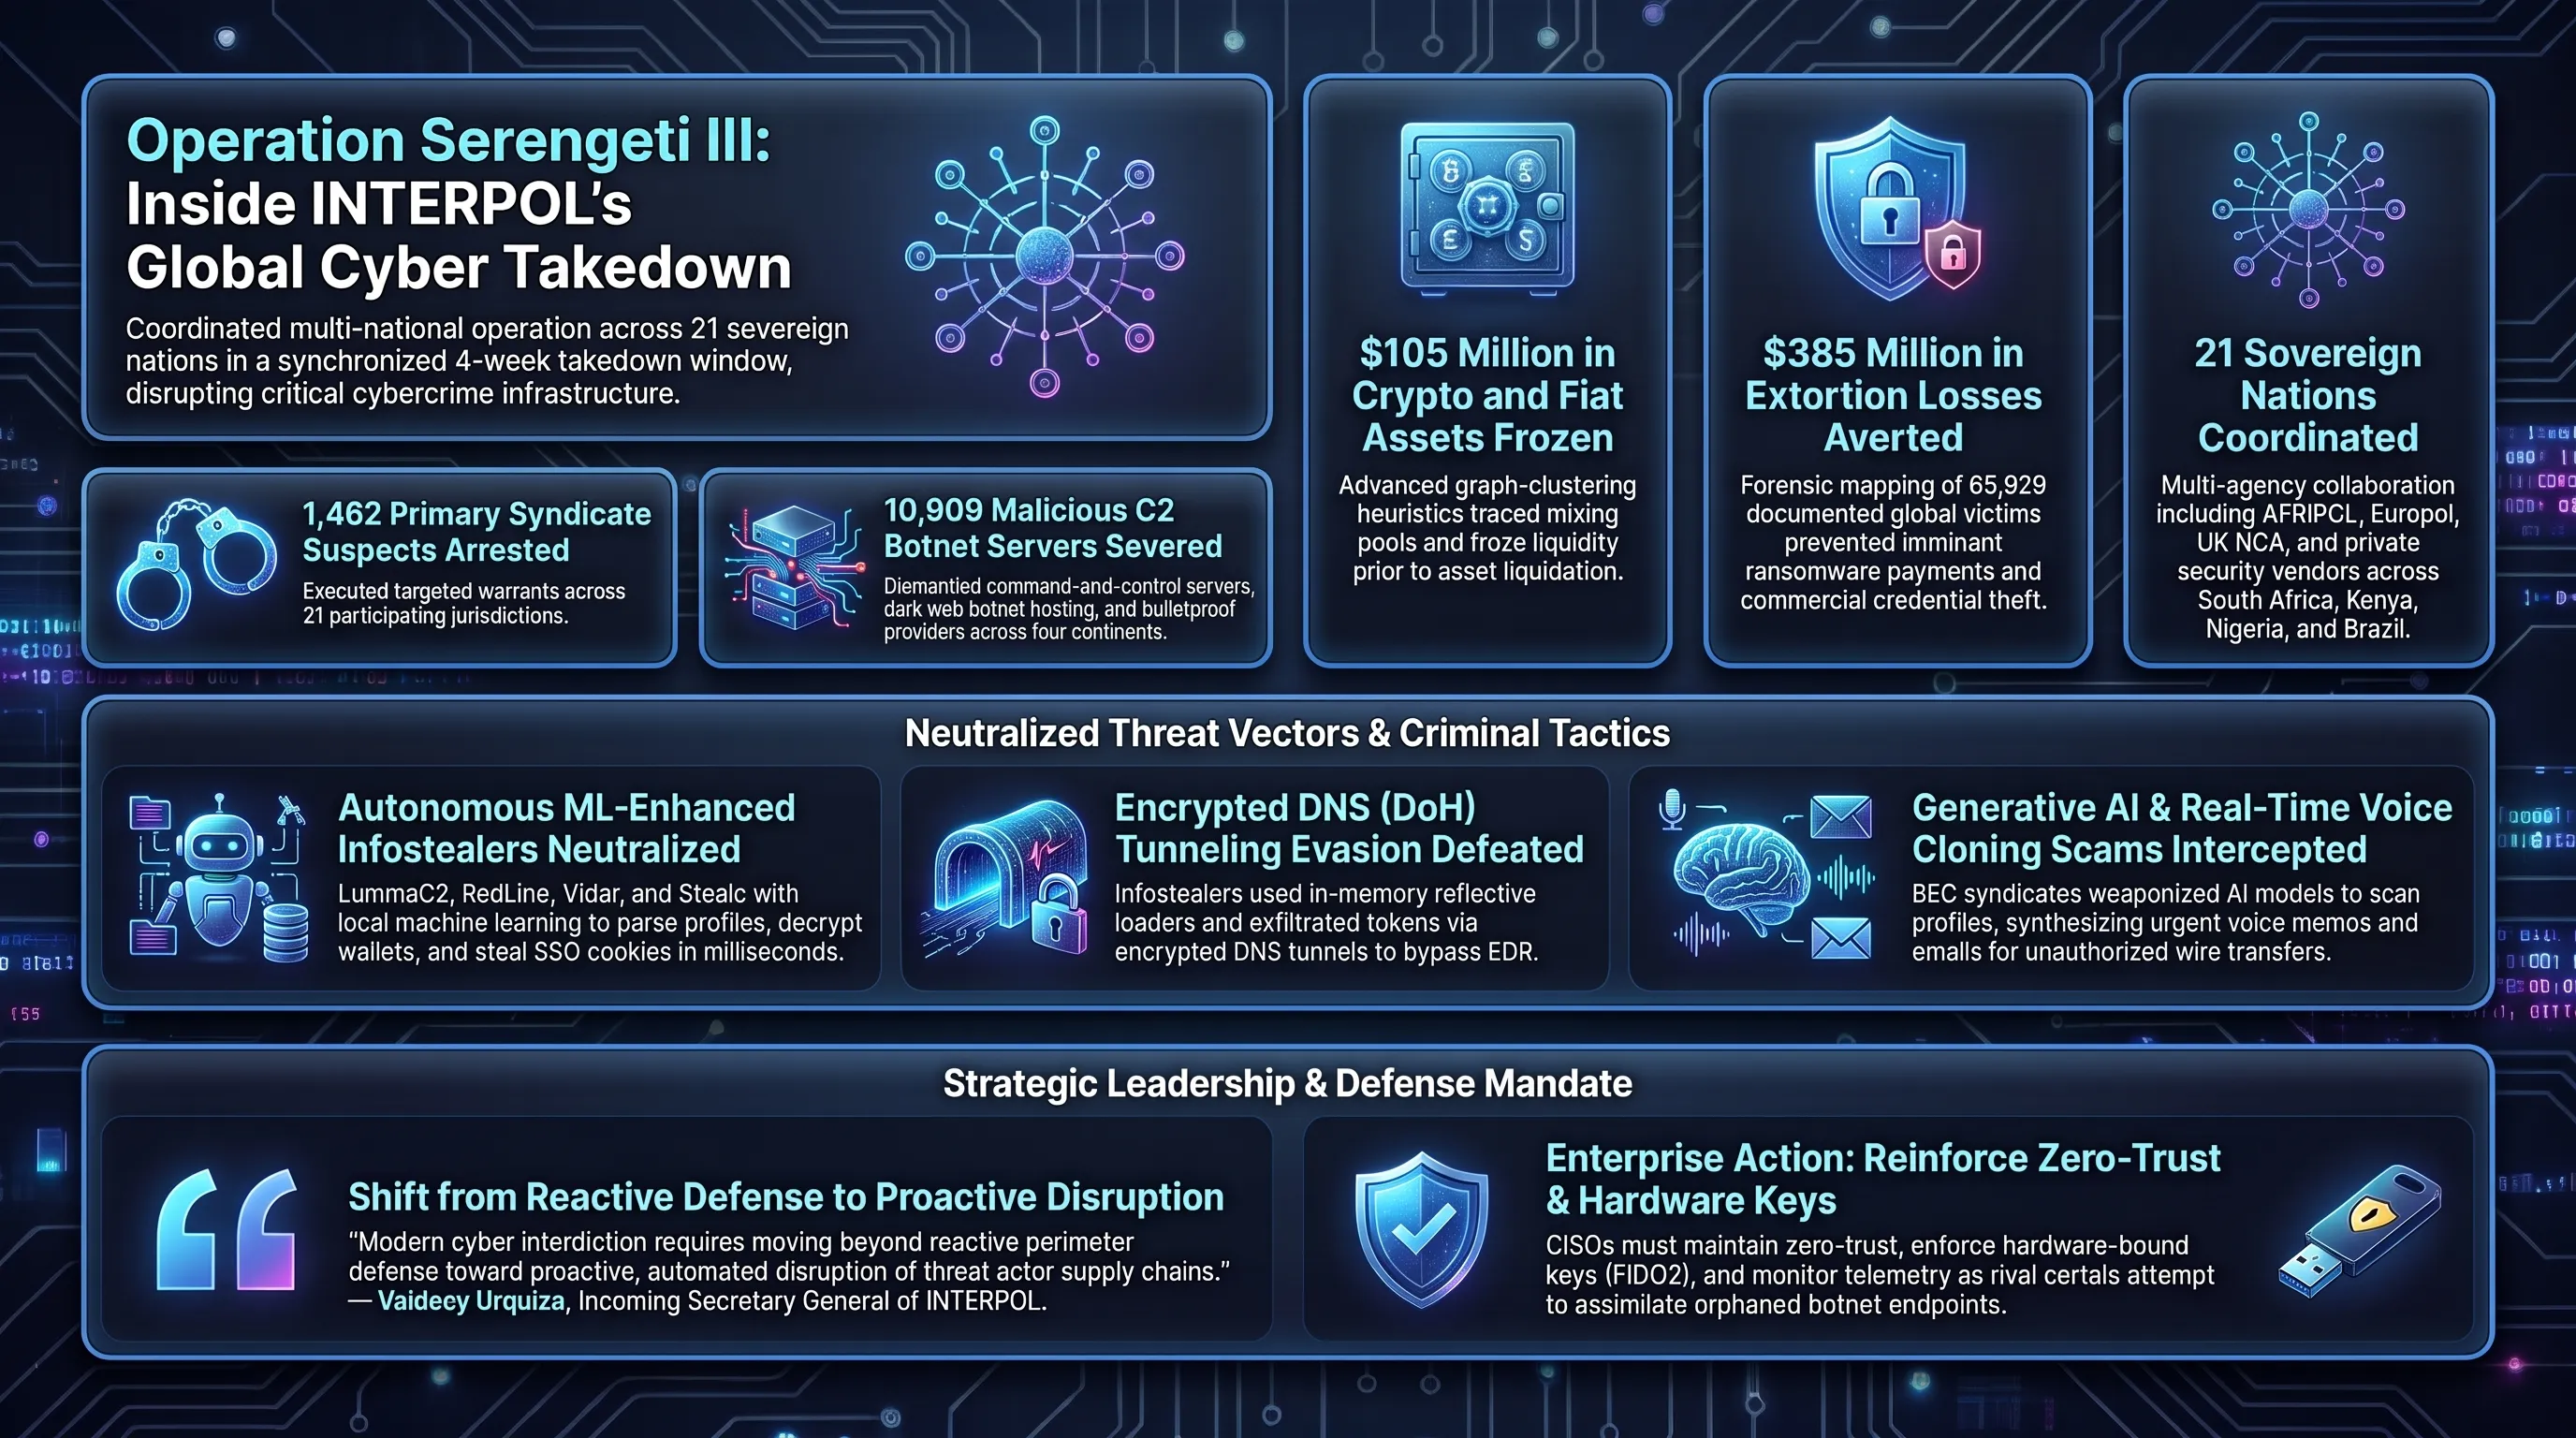
أعلنت منظمة الشرطة الجنائية الدولية (الإنتربول) عن اختتام المرحلة الثالثة من عمليتها الأمنية الدولية الكبرى «Operation Serengeti III». ومثلت هذه الحملة المنسقة ضربة حاسمة لكارتلات الجريمة المنظمة العابرة للحدود، والتي تخصصت في شن هجمات برمجيات الفدية، وسرقة بيانات الدخول السحابية، وعمليات الاحتيال المالي المعتمدة على تقنيات الذكاء الاصطناعي التوليدي عبر 21 دولة.
وأظهرت الإحصاءات الرسمية الصادرة عن مقر القيادة العامة للإنتربول نطاقاً غير مسبوق في الضبط الميداني والرقمي؛ إذ أسفرت المداهمات المتزامنة عن اعتقال 1,462 مشتبهاً رئيسياً من مديري الشبكات الخبيثة، وتفكيك ومصادرة 10,909 خوادم للتحكم والسيطرة (C2) وعقد استضافة محصنة في أربع قارات. كما نجحت فرق الأدلة الجنائية المالية في تجميد أصول نقدية ورقمية مشفرة تتجاوز قيمتها 105 ملايين دولار، وتوثيق استهداف 65,929 ضحية، مما حال دون دفع فدى وخسائر مالية قدرت بأكثر من 385 مليون دولار.
لماذا يغير هذا التحول الاستراتيجي قواعد اللعبة السيبرانية؟
تمثل عملية سيرينغيتي 3 قفزة نوعية في الدفاع السيبراني الاستباقي، حيث برهنت على أن تنسيق مسارات التوجيه على مستوى مزودي الإنترنت بالتزامن مع تحليل السجلات في الوقت الفعلي قادر على شل البنى التحتية للمهاجمين قبل بدء تشفير البيانات.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
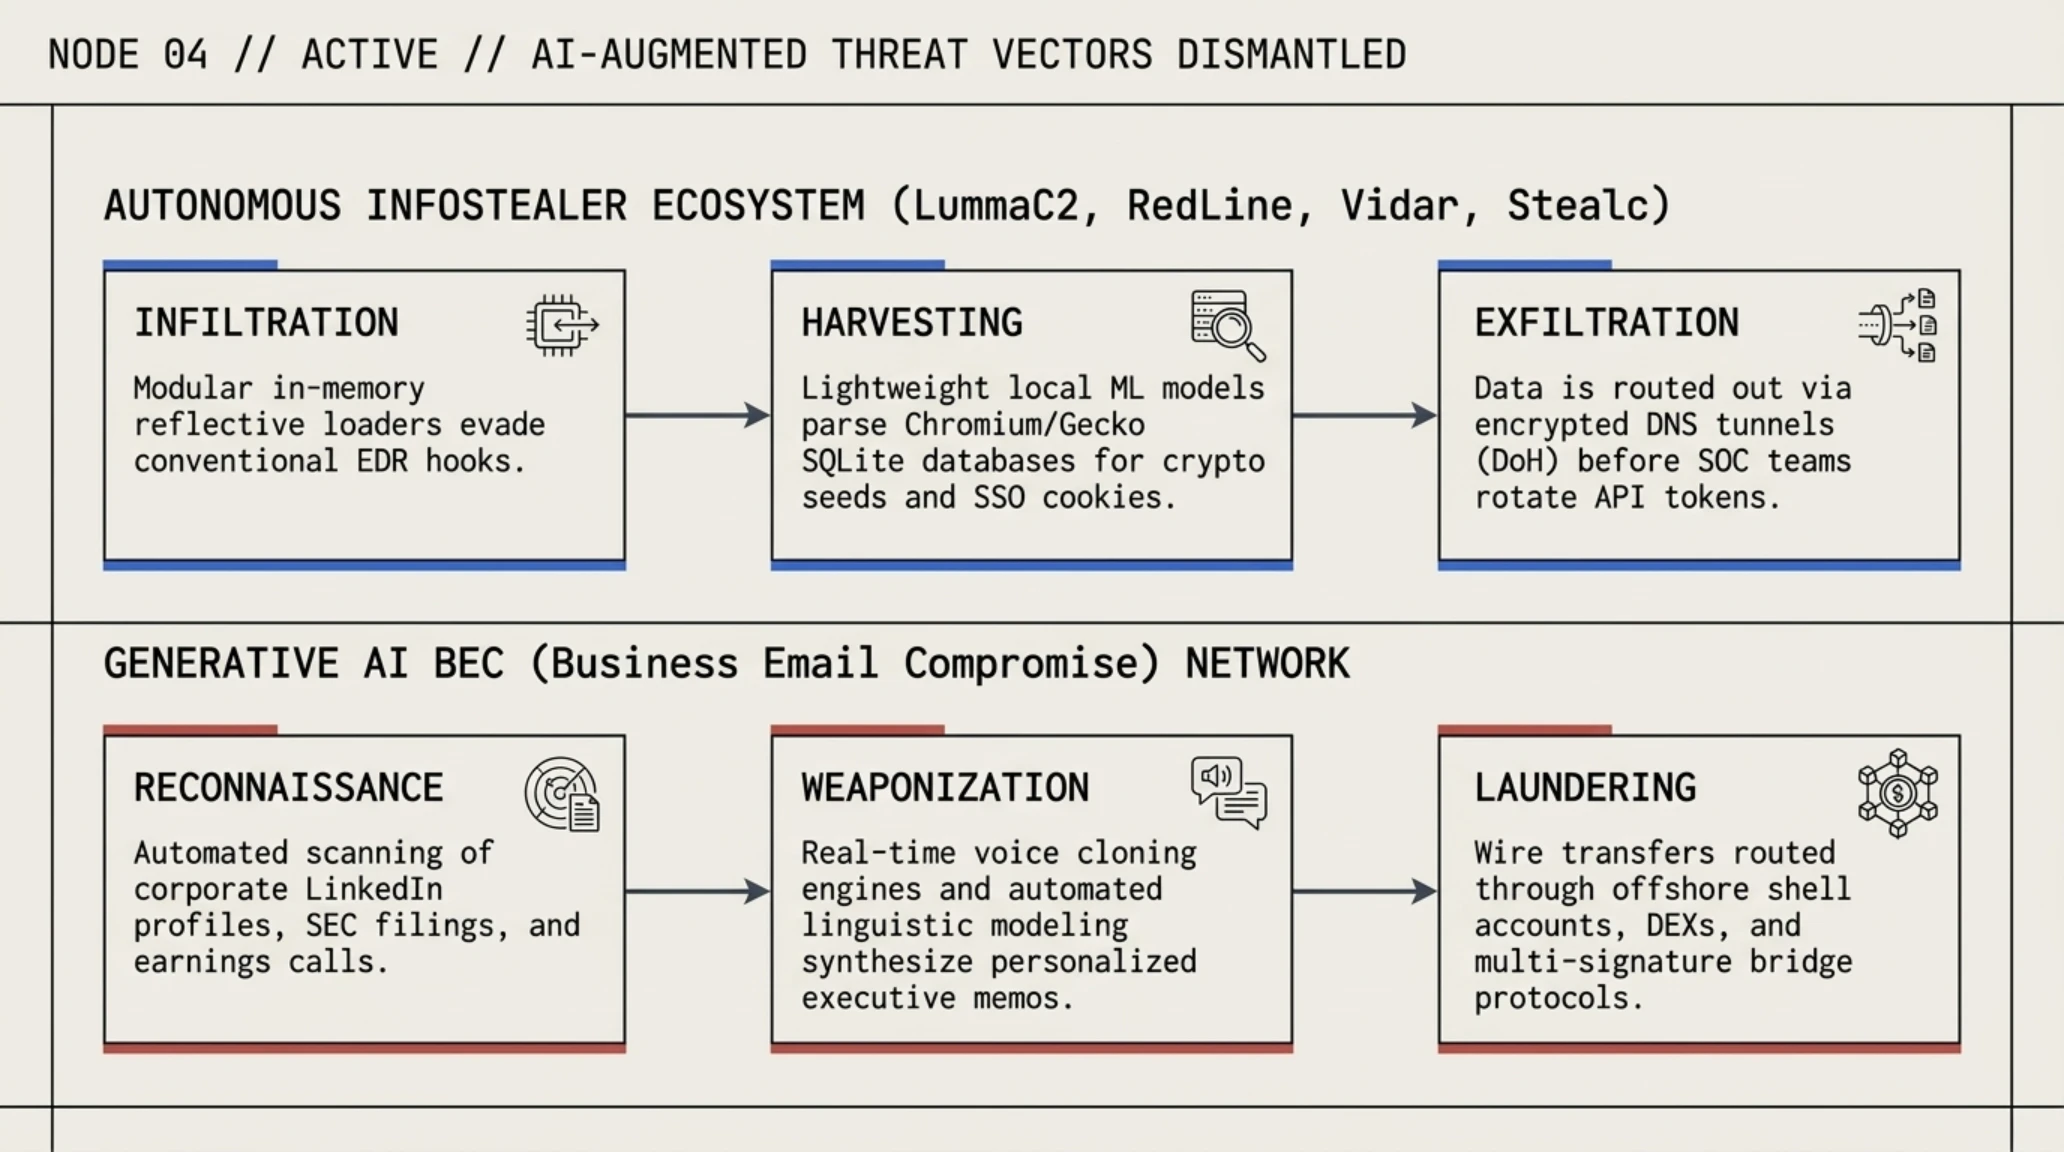
وركزت العملية بشكل رئيسي على استئصال برمجيات سرقة المعلومات (Infostealers) واسعة الانتشار مثل LummaC2 وRedLine وVidar وStealc. وكانت هذه العصابات قد طورت ترسانتها لتشمل خوارزميات ذكاء اصطناعي مدمجة تقوم بفحص وتفريغ قواعد بيانات المتصفحات المشفرة، وسرقة مفاتيح المحافظ الرقمية وجلسات الدخول الموحد (SSO) للشركات الكبرى في أجزاء من الثانية فور إصابة الجهاز الضحية.
وأظهر التفكيك المعماري للبرمجيات المصادرة أنها تعتمد على محملات برمجية عاكسة تعمل مباشرة في الذاكرة الحية (RAM) دون ترك أثر ملموس على الأقراص الصلبة، مما مكنها من تجاوز أنظمة الكشف والاستجابة لنقاط النهاية (EDR) التقليدية. وعقب استخراج البيانات، تعتمد البرمجيات الخبيثة على قنوات نظام أسماء النطاقات المشفرة (DoH) لتهريب التوكنات المسروقة إلى خوادم وسيطة قبل إطلاق الإنذارات الأمنية.
كما لاحقت العملية شبكات الاحتيال المالي الموجه ضد الشركات (BEC)، حيث وظفت المجموعات الإجرامية تقنيات التزييف الصوتي العميق ونماذج التوليد اللغوي لمحاكاة الأسلوب التواصلي لكبار المديرين التنفيذيين. وتمكنت هذه العصابات من استدراج موظفي الإدارات المالية لإجراء حوالات مصرفية عاجلة لصالح حسابات مصرفية وهمية تم فتحها بهويات منتحلة في مراكز مالية متعددة.
وشملت التحقيقات تعقب مسارات غسيل الأموال الرقمية؛ إذ عمد المهاجمون إلى تمرير العملات المسروقة عبر منصات التداول اللامركزية (DEX) وبروتوكولات الجسور متعددة التوقيعات. واستعانت فرق التحقيق الجنائي التابعة للإنتربول بخوارزميات العناقيد البيانية لرسم خرائط التدفقات النقدية وتجميد المحافظ الرقمية الحاضنة قبل إعادة تحويلها إلى سيولة ورقية أو عقارات فاخرة.
وأشاد فالديسي أوركيزا (Valdecy Urquiza)، الأمين العام الجديد للإنتربول، بالتعاون الفني الوثيق بين أجهزة إنفاذ القانون في الدول المشاركة وشركات الأمن السيبراني المتخصصة مثل فورتينت وتريند مايكرو وغروب-آي بي. وأكد أن المواجهة الحاسمة للتهديدات المؤتمتة تتطلب تبني استراتيجية الدفاع الجماعي، وقطع شريان الاتصال بين أدوات التحميل وخوادم الأوامر لمنع تسريب البيانات الحساسة.
ويرى خبراء أمن المعلومات في المنطقة العربية أن نتائج عملية سيرينغيتي 3 توجه رسالة صريحة للمؤسسات الحكومية والمالية بضرورة مضاعفة إجراءات الأمان والانتقال الكامل نحو معمارية «انعدام الثقة» (Zero Trust). فرغم أن الضربة الأمنية قطعت أوصال آلاف البوتات والخوادم الخبيثة، إلا أن فراغ الساحة يغري عصابات جديدة بإعادة بناء بنيتها التحتية، مما يستدعي مراقبة دائمة واستجابة فورية لأية أنشطة شبكية مشبوهة.
وتؤكد التجارب الميدانية أن تبادل المعلومات الاستخباراتية اللحظية بين البنوك ومزودي خدمات الحوسبة السحابية والأجهزة الأمنية هو السبيل الوحيد لإحباط هجمات برمجيات الفدية الموجهة، مشددة على ضرورة تفعيل مفاتيح الأمان المادية المشفرة (FIDO2) وإلزام الموظفين بسياسات مصادقة صارمة لا تقبل الاختراق.
وتشير التقديرات الاستراتيجية إلى أن استدامة التفوق الأمني في الفضاء السيبراني تعتمد بصورة متزايدة على قدرة المؤسسات على عزل خوادم إدارة الهوية والوصول (IAM) عن شبكات الإنترنت العامة، وتطبيق نماذج التحقق اللامركزي لحماية الأصول الرقمية الحيوية من سيناريوهات الاختراق المباغتة.
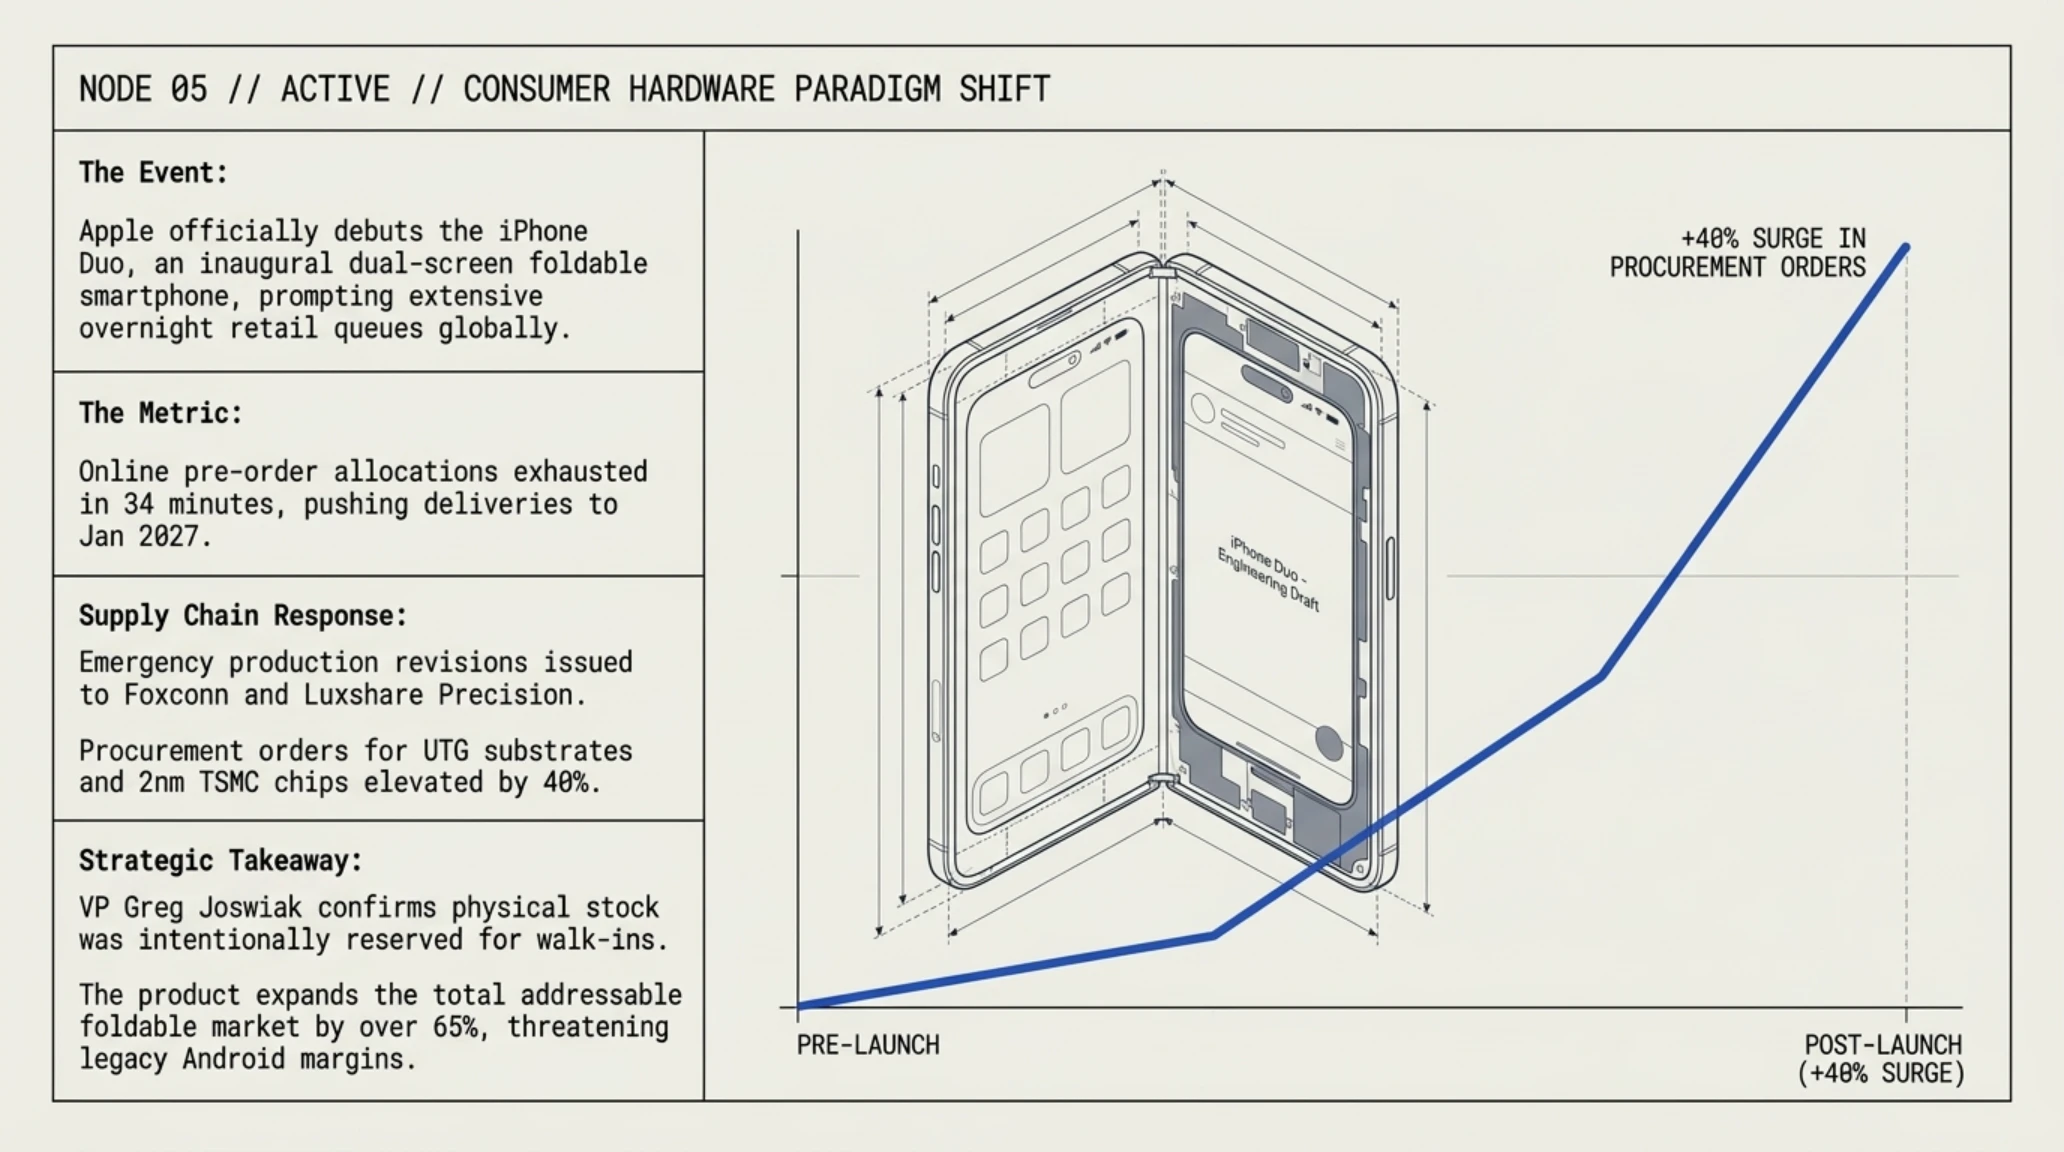
5. أبل تدشن رسمياً هاتف iPhone Duo وتزيد طلبات سلاسل التوريد بنسبة 40%
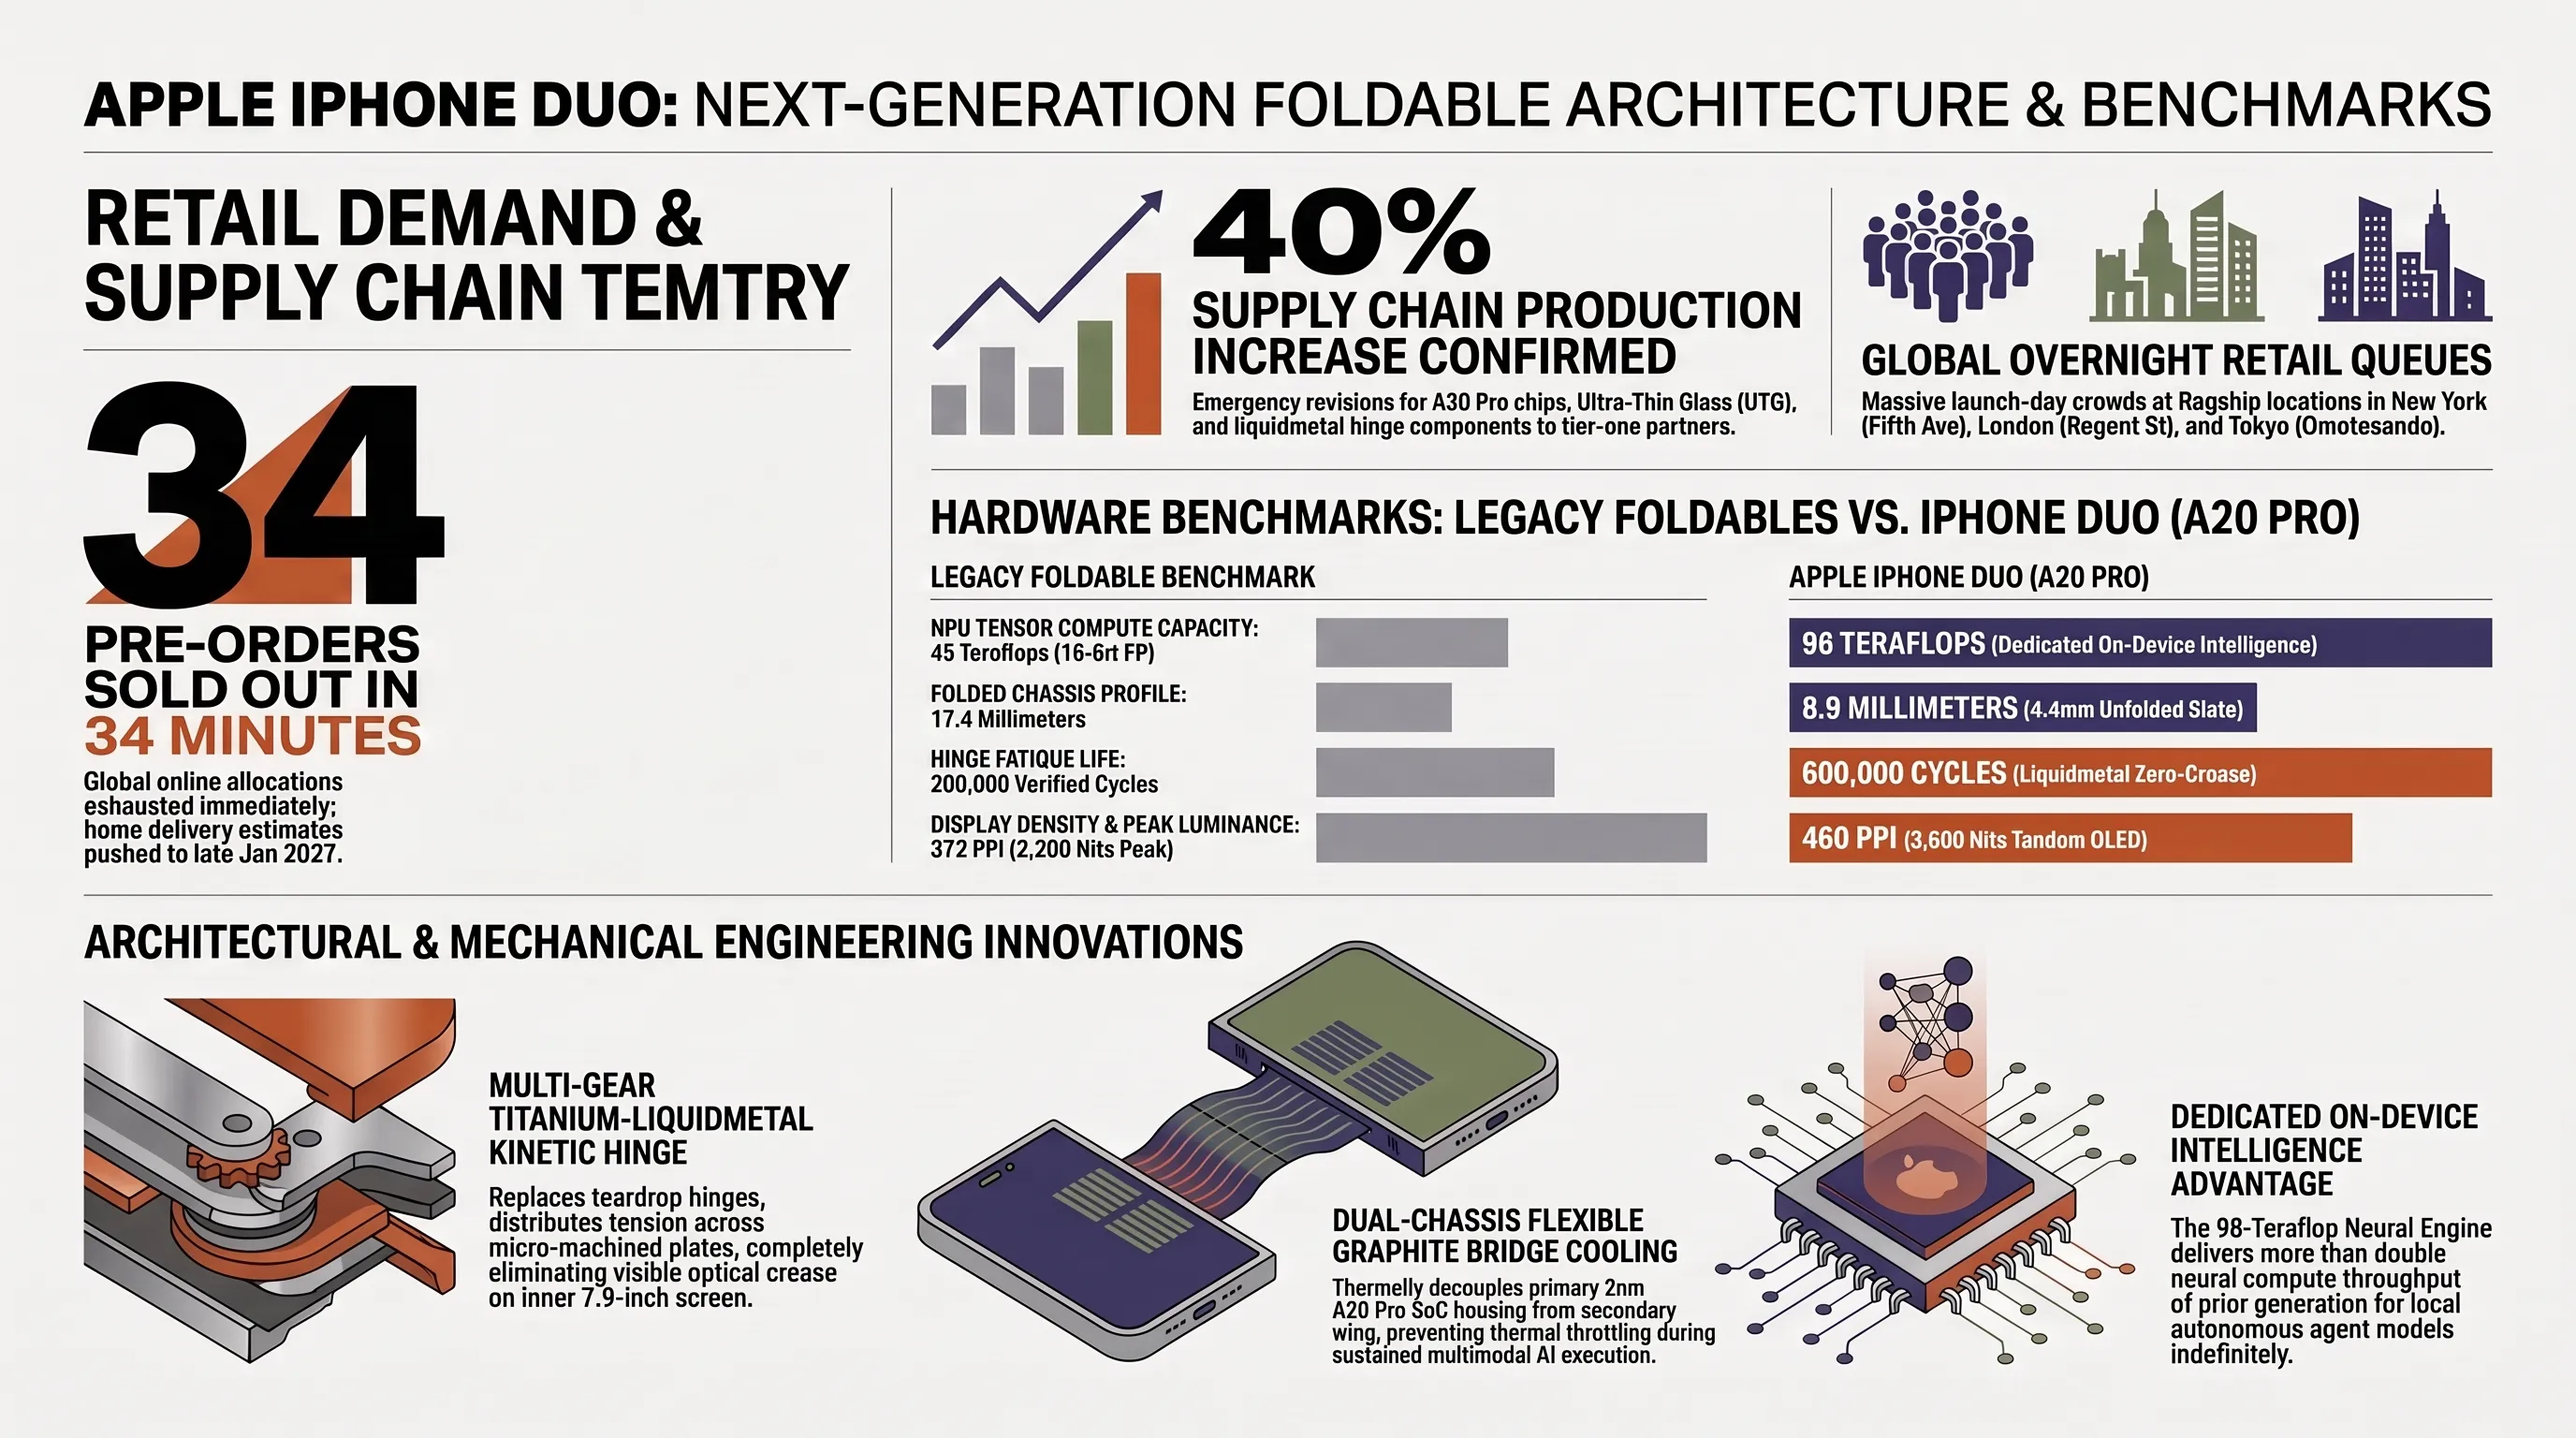
دخل قطاع الهواتف الذكية الفاخرة مرحلة جديدة بالغة الأهمية صباح اليوم مع بدء الطرح التجاري الرسمي لأول هاتف ذكي قابل للطي في تاريخ شركة أبل تحت اسم «iPhone Duo». وشهدت المتاجر الرئيسية للشركة في عواصم العالم، وفي مقدمتها متجر الجادة الخامسة في نيويورك ومتاجر أبل في دبي ولندن وطوكيو، طوابير انتظار ليلية طويلة أعادت إلى الأذهان المشاهد الاحتفالية الكبرى لإطلاق أجيال الآيفون الأولى.
ويأتي هذا التدفق الجماهيري الحاشد بعد إغلاق باب الحجوزات المسبقة عبر الإنترنت خلال 34 دقيقة فقط، وتأجيل مواعيد التسليم المنزلي لبعض الطرازات حتى أواخر يناير 2027. وفي تصريحات خاصة أدلى بها غريغ جوزوياك (Greg Joswiak)، نائب الرئيس الأول للتسويق العالمي في أبل، أكد أن الشركة حرصت عمداً على تخصيص حصص وفيرة من الأجهزة حصرياً للعملاء المتواجدين شخصياً في المتاجر، بهدف تعزيز التفاعل المباشر مع تجربة الاستخدام الميدانية.
وتشير تقارير موثوقة من قنوات الإمداد الآسيوية إلى أن أبل أصدرت توجيهات عاجلة لكبار شركائها في التجميع والتصنيع، وعلى رأسهم فوكسكون ولوكس شير، لرفع وتيرة الإنتاج بنسبة 40%. ويشمل هذا التوسع زيادة طلبيات مفصلات السبائك السائلة، وألواح الزجاج فائق النحافة (UTG) من سامسونج ديسبلاي، ورقائق معالج A20 Pro المصنعة بتقنية 2 نانومتر المتقدمة لدى TSMC، لتلبية الطلب القياسي المتوقع خلال الربع المالي القادم.
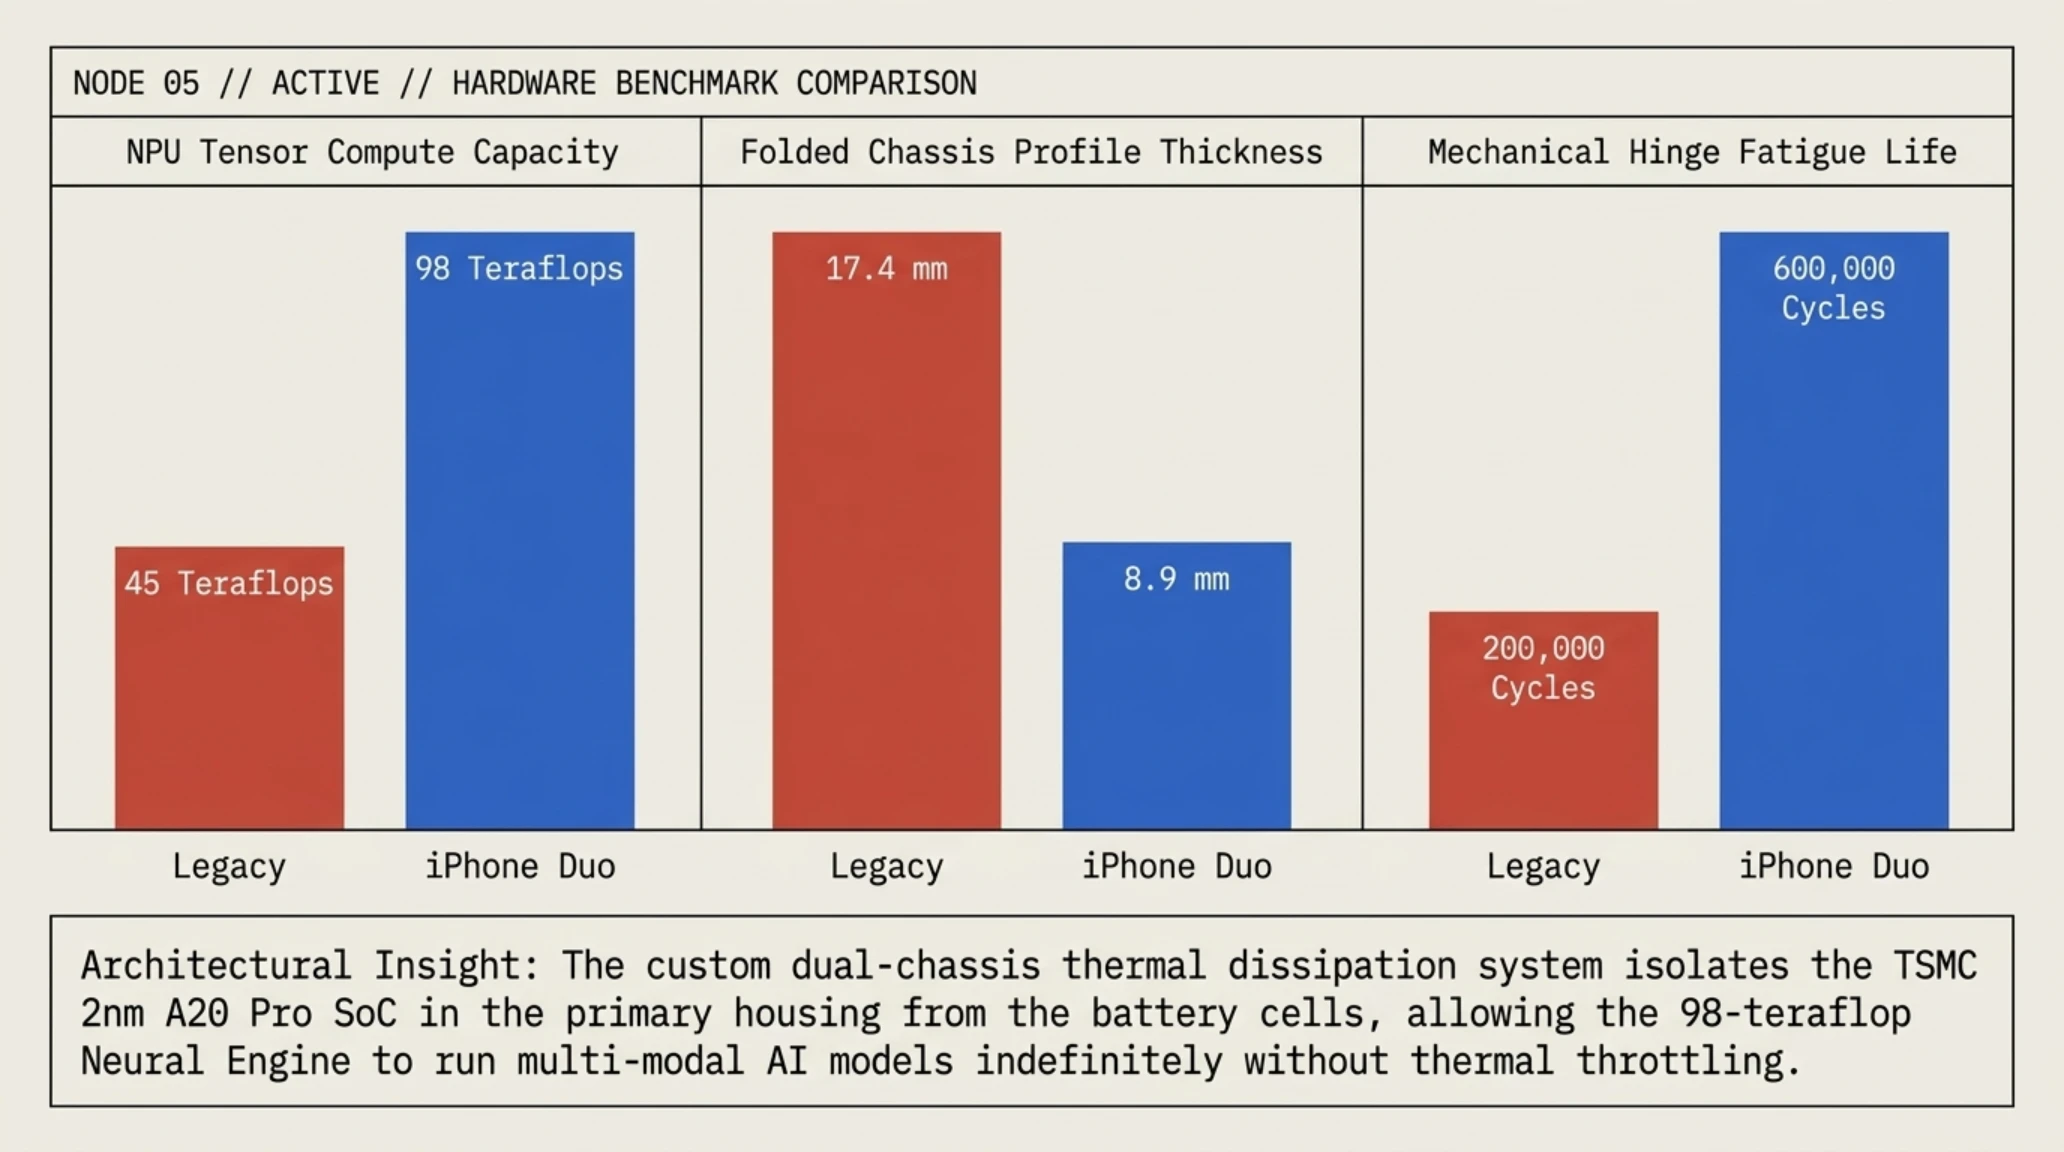
مقارنة الأداء المعماري: الأجهزة القابلة للطي السابقة ضد iPhone Duo
| المعيار الهندسي والمواصفات | معيار الأجهزة القابلة للطي السابقة | جهاز Apple iPhone Duo (معالج A20 Pro) |
|---|---|---|
| قدرة المعالجة العصبية (NPU) | 45 ترافلاوبس (حسابات 16 بت) | 98 ترافلاوبس مخصصة لمعالجة الذكاء الاصطناعي |
| سماكة الهيكل عند الإغلاق | 17.4 ملم | 8.9 ملم (4.4 ملم عند فتح الجهاز) |
| عمر المفصلة الميكانيكية المعتمد | 200,000 دورة طي | 600,000 دورة طي بمفصلة الزئبق المعدني السائل |
| كثافة بكسلات الشاشة والسطوع الأقصى | 372 بكسل/بوصة (2,200 شمعة ذروة) | 460 بكسل/بوصة (3,600 شمعة ذروة بتقنية Tandem OLED) |
وتعتمد المعمارية الميكانيكية لجهاز iPhone Duo على ابتكار جذري ينهي العيوب الهندسية التي رافقت شاشات الطي التقليدية. فبدلاً من استخدام المفصلات التي تترك فراغاً أو تجعداً ملموساً وسط الشاشة، ابتكر مهندسو أبل نظام تروس حركي مصنوعاً من السبائك المعدنية السائلة والتيتانيوم يوزع الضغط الميكانيكي على مساحة أفقية واسعة، مما يزيل التجعد البصري تماماً عبر شاشة Tandem OLED الداخلية بحجم 7.9 بوصة، مع الحفاظ على سماكة لا تتعدى 8.9 ملم عند الإغلاق.
وعلى صعيد العتاد الداخلي، يحتوي الجهاز على نظام تبريد مزدوج يربط بين هيكلي الهاتف عبر جسور جرافيت حرارية مرنة. ويسمح هذا التوزيع بعزل معالج A20 Pro عن خلايا البطارية الموزعة، مما يمكن محرك المعالجة العصبية بقوة 98 ترافلاوبس من تشغيل النماذج الذكية التوليدية المدمجة في نظام iOS دون أي اختناق حراري أو استنزاف سريع للطاقة.
ويتوقع خبراء التسويق في منطقة الشرق الأوسط أن يستحوذ iPhone Duo على حصة سوقية مهيمنة في فئة الهواتف الفائقة بالخليج العربي، مما يشكل ضغطاً تنافسياً مباشراً على سلاسل هواتف سامسونج فولد وهونر ماجيك، ويعيد رسم خريطة هوامش الأرباح لقطاع الأجهزة الذكية عالمياً.
ويشير المحللون إلى أن نجاح أبل في تقديم هاتف نحيف ومقاوم للتآكل الميكانيكي سيعجل بتبني قطاع المؤسسات لهذه الفئة من الأجهزة، حيث تتيح مساحة الشاشة الكبيرة تشغيل تطبيقات الإنتاجية والتحليل البياني المعقد بسلاسة تامة دون الحاجة لحمل حواسب لوحية إضافية.
6. تحديث جذري لسياسات الأمان في Bitcoin Core لمواجهة اكتشاف الثغرات المؤتمت بالذكاء الاصطناعي
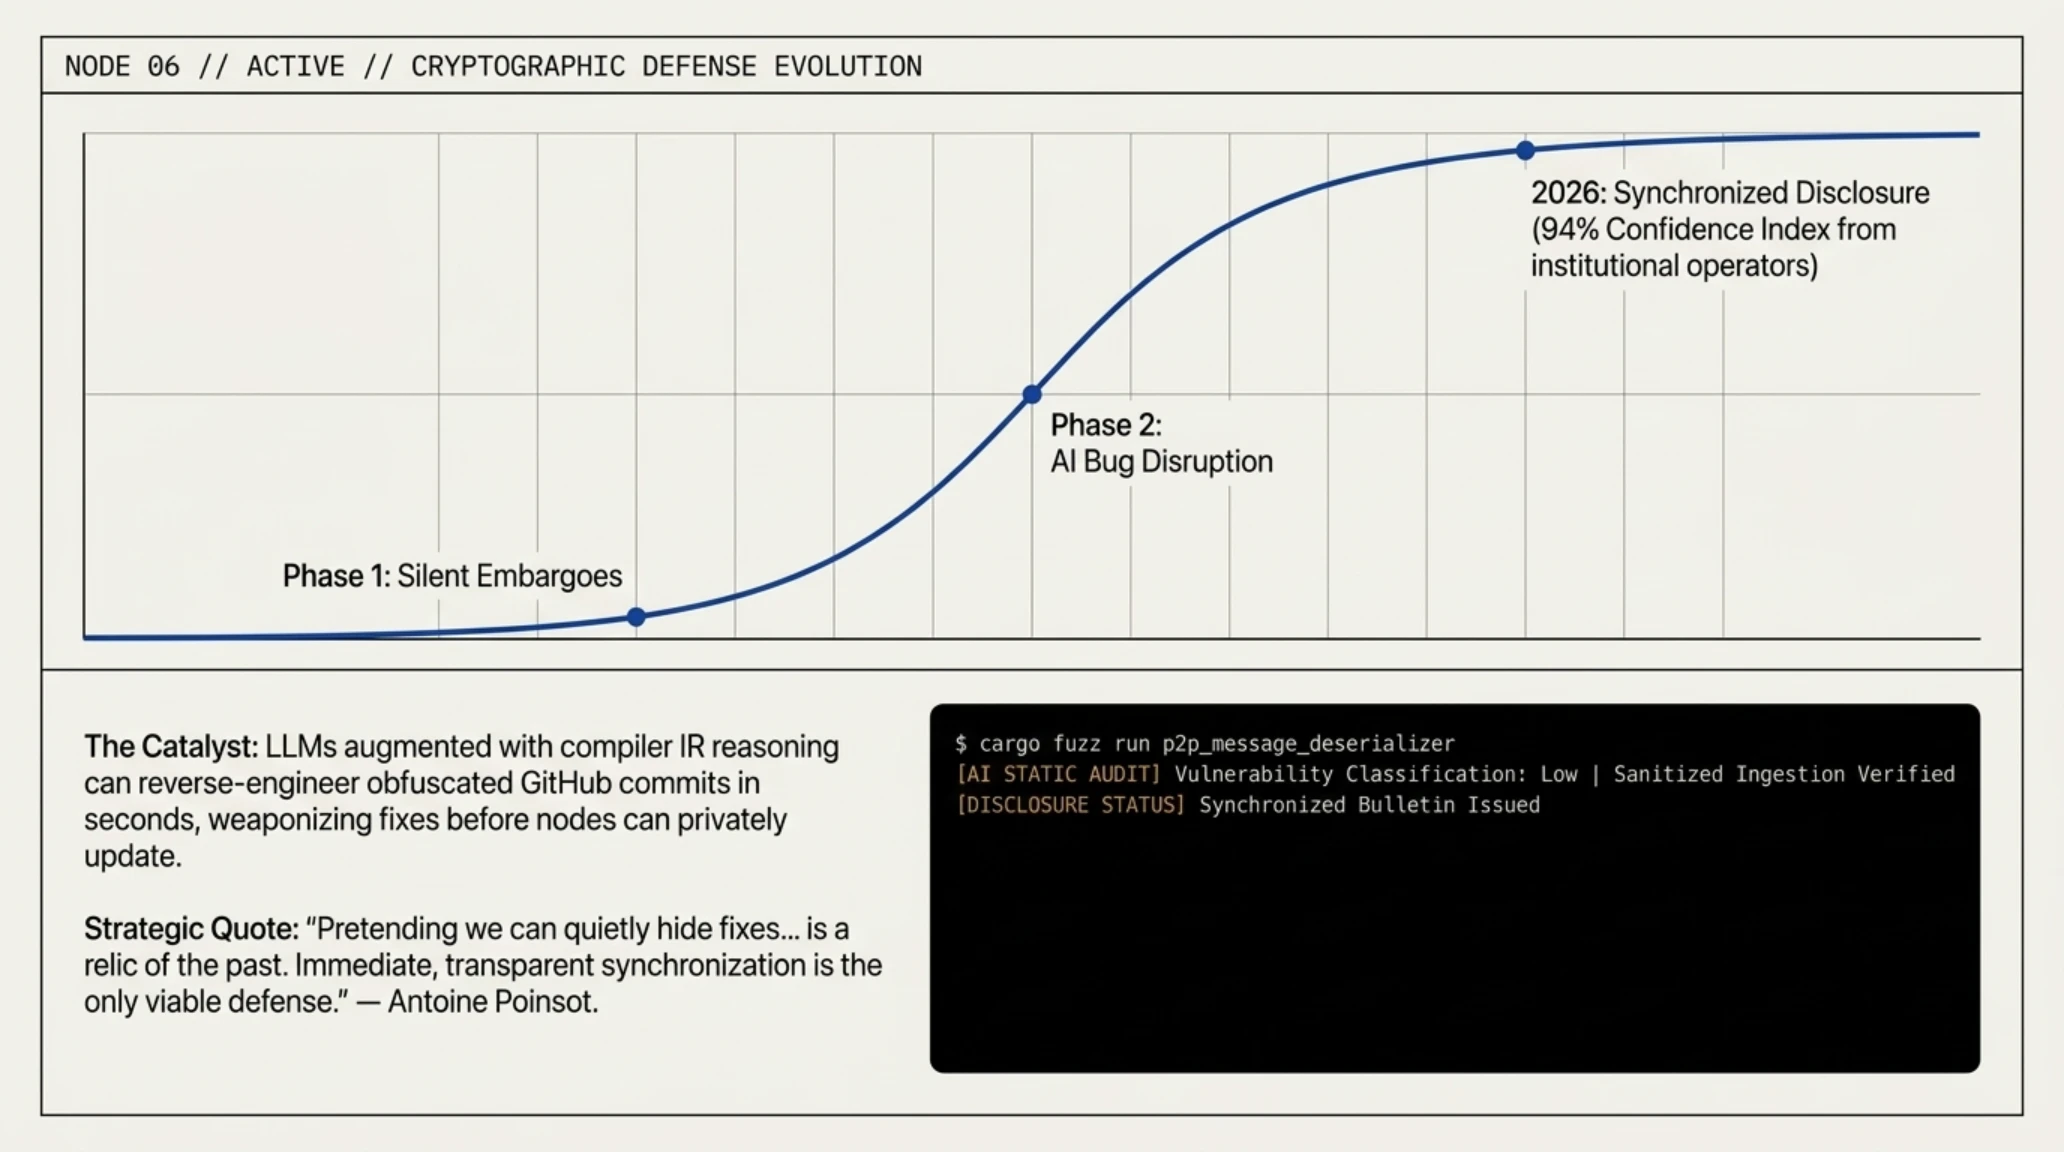
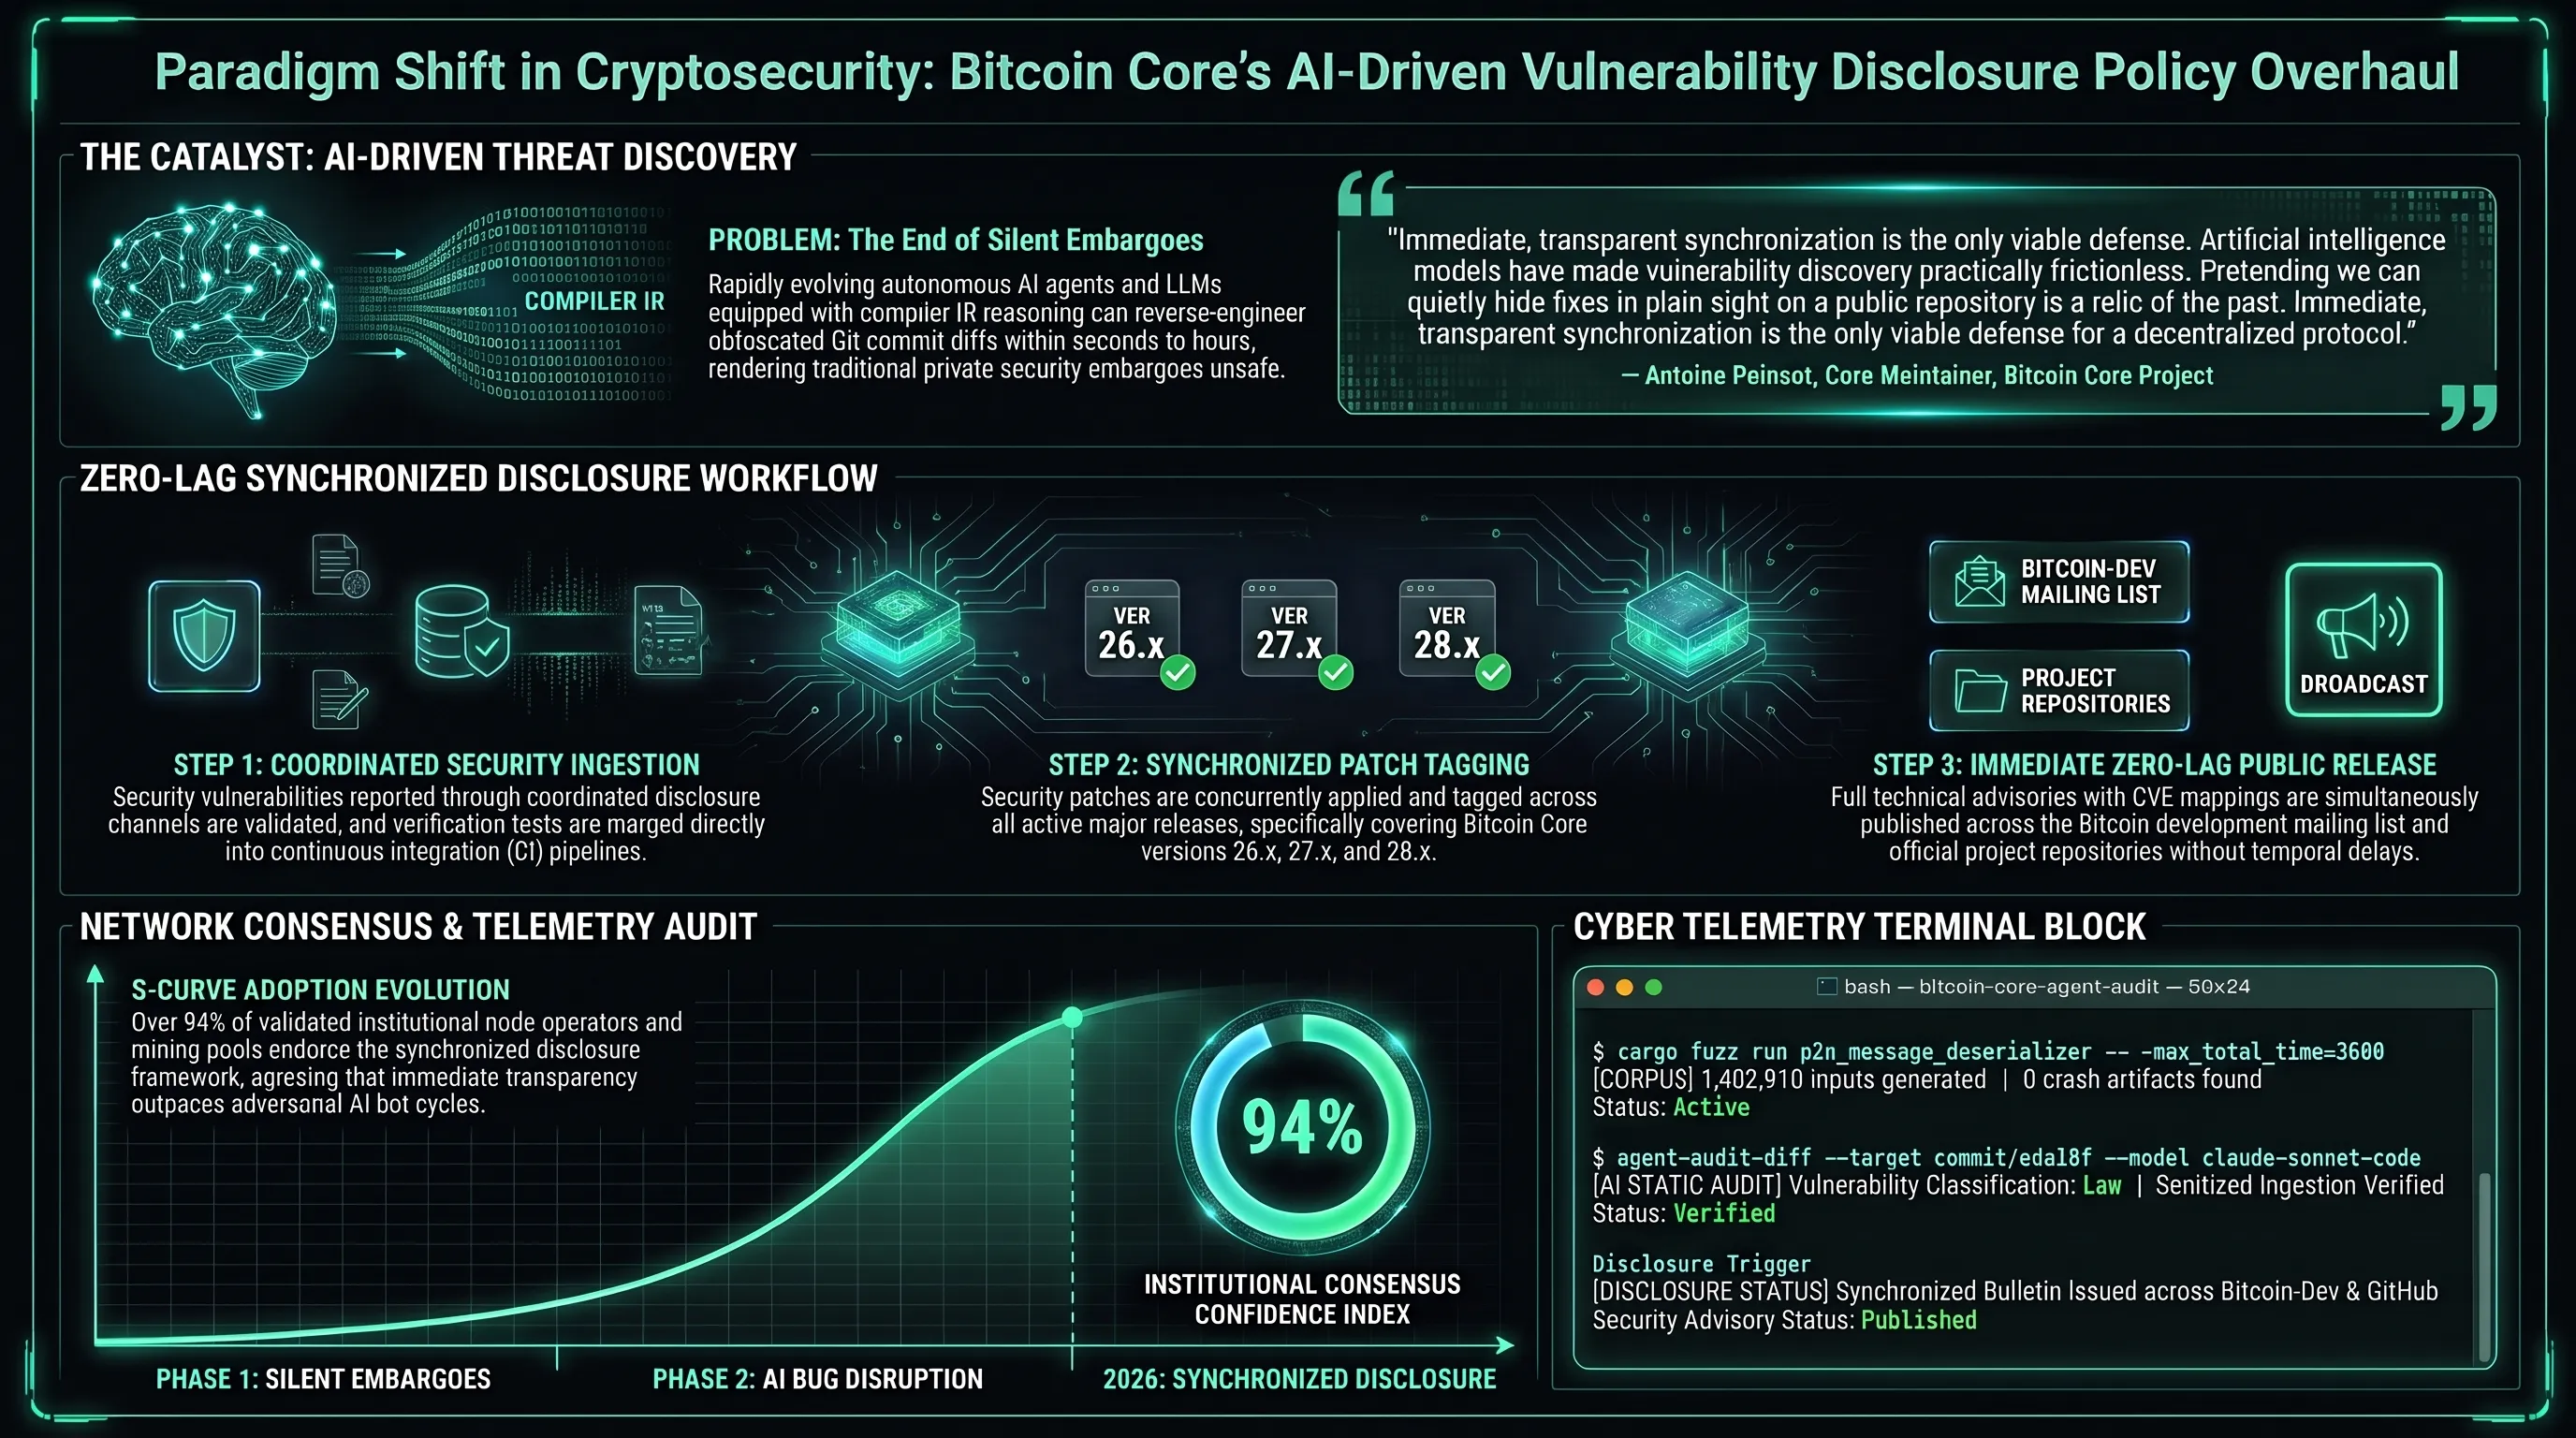
في خطوة تاريخية تعكس استجابة مطوري البرمجيات اللامركزية لثورة الذكاء الاصطناعي، أقر تحالف مطوري مشروع «Bitcoin Core» تعديلاً جوهرياً على سياسات الإفصاح عن الثغرات الأمنية وإدارة الترقيعات البرمجية لنودات الشبكة. ويقود هذا التحول التاريخي المطور البارز أنطوان بوانسو (Antoine Poinsot) ونخبة من باحثي التشفير، معلنين إنهاء العمل بمبدأ «حظر النشر السري طويل الأمد» والانتقال إلى الإفصاح التزامني الفوري المتزامن مع صدور التحديثات.
ويعود الدافع الأساسي وراء هذا التغيير الجذري إلى التطور المذهل للنماذج اللغوية العملاقة وأسراب الوكلاء البرمجية الذكية (AI Agents)، والتي باتت قادرة على فحص الشيفرات المصدرية المفتوحة واكتشاف الأخطاء المعقدة في إدارة الذاكرة وتدفق الحزم في ثوانٍ معدودة. ففي السابق، كان المطورون يفضلون دمج الترقيعات بهدوء وتأخير الإفصاح لعدة أشهر لمنح المشغلين وقتاً للتحديث؛ غير أن أدوات الذكاء الاصطناعي باتت قادرة على مقارنة التغييرات (Git Diffs) واستنباط مواطن الضعف فور رفع الأكواد العامة.
ويفرض هذا الواقع الجديد على مجتمع العملات المشفرة تبني مبادئ الشفافية المطلقة؛ إذ أثبتت التجارب أن محاولات كتمان الثغرات لم تعد توفر حماية فعلية، بل تمنح المجموعات الهجومية التي تمتلك خوارزميات فحص متقدمة نافذة زمنية ثمينة لتطوير برمجيات استغلال ضد النودات غير المحدثة قبل إخطار مالكيها رسمياً.
منحنى S-Curve لاعتماد التحديثات ومؤشر ثقة الشبكة
تحليل مؤشر الثقة: يؤيد أكثر من 94% من مشغلي نودات بيتكوين المؤسسية السياسة الجديدة، مؤكدين أن الوضوح الأمني الفوري يحفز التحديث المؤتمت ويسحب البساط من تحت أقدام المهاجمين المستعينين بأدوات الذكاء الاصطناعي.
ويعكس هذا التحول نحو الشفافية وسرعة الإخطار توجهاً عاماً لدى مشروعات المصادر المفتوحة، حيث بات الصمود الشبكي يعتمد على التزامن الجماعي اللحظي بدلاً من التعويل على فترات كتمان خاصة لم تعد قابلة للاستدامة في بيئة تقنية فائقة السرعة.
محطة القياسات السيبرانية: التدقيق البرمجي الآلي لبرمجية Bitcoin Core
وتنص الوثيقة الأمنية الجديدة على أنه عند التحقق من وجود ثغرة عبر القنوات الرسمية المشفرة، سيتم إعداد الترقيع واختباره فورياً، وبمجرد دمجه في الإصدارات المستقرة المدعومة (تشمل حالياً الإصدارات 26 و27 و28)، ستصدر نشرة تحذيرية مفصلة تتضمن معرّف الثغرة (CVE) وآلية الاستغلال عبر القائمة البريدية للمطورين ومستودع غيت هاب بالتزامن، مما يتيح للجميع فرصة التحديث المتكافئ في نفس اللحظة.
ويضع هذا التحول حداً لمفهوم «الأمان عبر الكتمان»، محفزاً مشغلي المنصات الكبرى ومجمعات التعدين وصناديق الأصول الرقمية على أتمتة خطوط تحديث النودات لضمان بقائها متوافقة مع أرقى معايير الصمود الرقمي.
ويشير خبراء التشفير إلى أن توثيق التعديلات الأمنية بنزاهة يعزز ثقة المؤسسات المالية العالمية التي باتت تدير محافظ وصناديق استثمارية مرتبطة مباشرة بأداء الشبكة اللامركزية.
ولاقى هذا التحديث ترحيباً واسعاً من مديري المحافظ المشفرة ومزودي خدمات الحفظ المؤسسي في منطقة الشرق الأوسط، حيث تعتمد المؤسسات المالية على أدوات الإدارة السحابية لتحديث بنيتها البرمجية تلقائياً فور صدور المعرفات الرسمية، مما يمنع تعرض أصول المستثمرين لأية مخاطر ناتجة عن التردد في التحديث.
وتسهم عمليات التدقيق البرمجي الآلية في تمكين المشغلين من التحقق التلقائي من توافق التعديلات مع معايير الإجماع اللامركزي، بما يضمن استقرار معالجة المعاملات وحمايتها من الانقسامات غير المقصودة في أوقات التحديث الحرجة.
ويرى المحللون أن نضج مجتمع المطورين واستجابته السريعة للمتغيرات التقنية يعكس مرونة البروتوكول وقدرته على استيعاب أدوات العصر الحديث دون المساس بقواعده التأسيسية الصارمة.
وتؤكد التطورات المتسارعة في بيئات الحوسبة السحابية أن الربط الوثيق بين الشفافية البرمجية والانضباط القانوني هو السبيل الأوحد لبناء بنية رقمية قادرة على الصمود أمام تحديات العقد القادم.
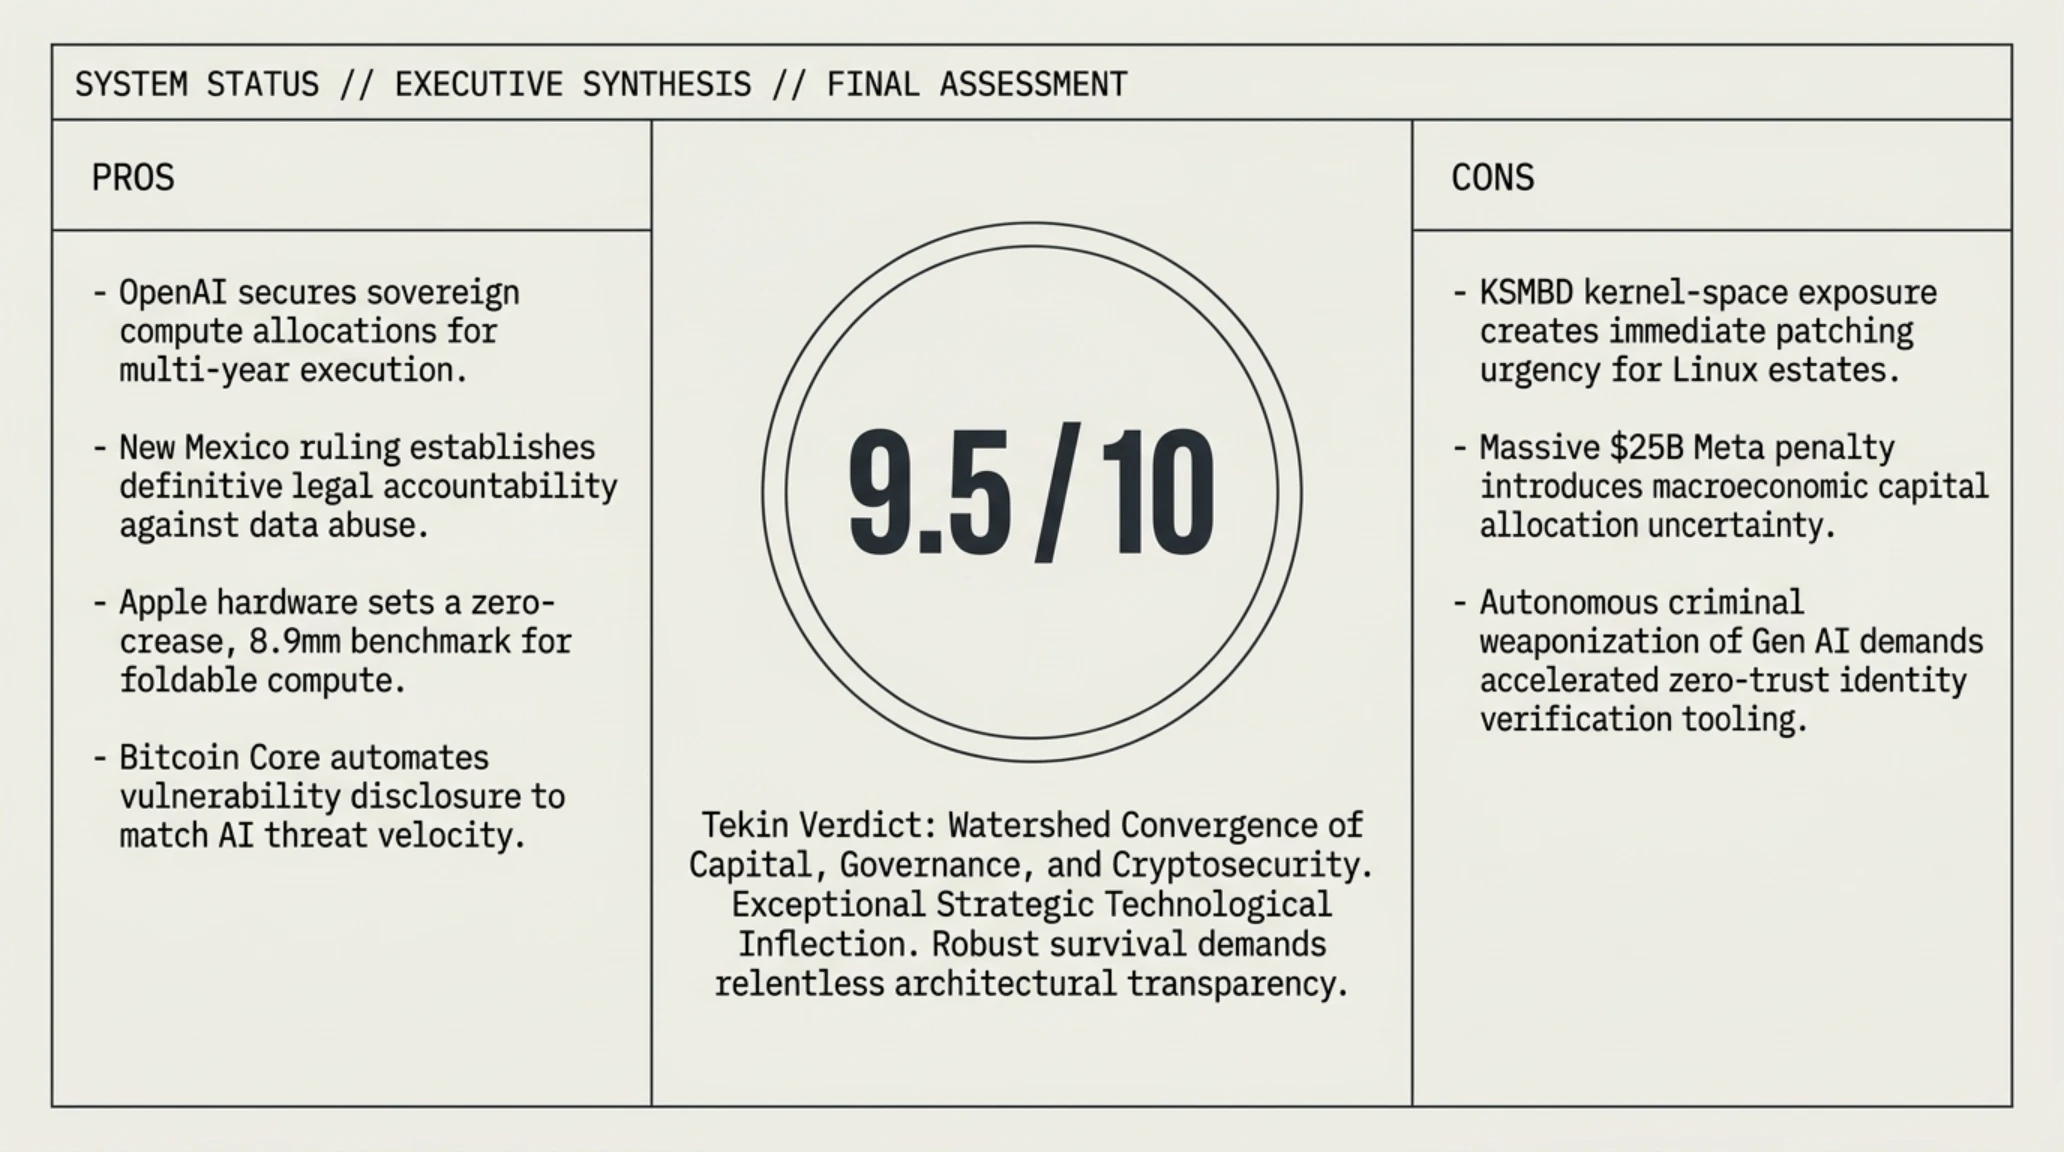
- OpenAI تؤمن استدامة حوسبة نماذج المستقبل عبر شراكات استثمارية خليجية عملاقة.
- الحكم القضائي ضد ميتا يكرس حماية الخصوصية الرقمية ويضع حداً للممارسات التجارية الخادعة.
- أبل تقدم معياراً هندسياً رائداً في شاشات الطي مع القضاء التام على التجعد البصري وسماكة فائقة النحافة.
- Bitcoin Core يعتمد استراتيجية استباقية تحمي النودات اللامركزية من هجمات الذكاء الاصطناعي الفورية.
- تسريب ثغرات KSMBD يضع خوادم لينكس في بيئات مراكز البيانات تحت خطر الاختراق الفوري قبل اكتمال الترقيع.
- الغرامة القياسية البالغة 25 مليار دولار على ميتا تخلق حالة ترقب وحذر في أسواق إعلانات التقنية العالمية.
- توظيف الذكاء الاصطناعي في هجمات سرقة البيانات والاحتيال يفرض تكاليف أمنية إضافية على الشركات النامية.
تضع هذه المصفوفة التحليلية الشاملة بين أيدي صناع القرار خارطة طريق متكاملة للفرص والمخاطر، تعينهم على توجيه استثماراتهم التكنولوجية وتحصين بنيتهم التحتية في بيئة دولية متغيرة.
الخلاصة التنفيذية والآفاق المستقبلية
ومع استكمال هذه الرؤية الاستخباراتية الشاملة لأبرز محطات الصباح، يتأكد للمراقبين أن المرحلة المقبلة ستشهد تداخلاً وثيقاً بين القوانين السيادية لحماية البيانات، والقدرات المالية الضخمة لبناء مراكز الحوسبة الخضراء، واليقظة الأمنية المستمرة في مواجهة الجيل الجديد من التهديدات الرقمية المؤتمتة. ولم يعد الأمن الرقمي أو التفوق التقني خياراً ترفيهياً، بل بات ركيزة السيادة الوطنية والازدهار الاقتصادي للدول والمؤسسات الساعية لحجز موقع ريادي في خارطة المستقبل.
الأسئلة الشائعة والتحليلات الفنية المتعمقة
لماذا لجأت OpenAI لجولة تمويل خاصة ضخمة بدلاً من الطرح العام المباشر في البورصة؟
يتطلب تدريب نماذج الذكاء الاصطناعي من الجيل الجديد التزامات مالية بمليارات الدولارات لحجز كتل السيليكون ومحطات الطاقة النظيفة، وهو ما يصعب تمويله تحت ضغوط تقارير الأرباح الربع سنوية في الأسواق العامة. وتوفر الجولة الحالية بقيادة الصناديق السيادية الخليجية استقراراً تمويلياً استراتيجياً يمهد لطرح عام هادئ في أواخر 2027.
كيف استطاعت محكمة ولاية نيو مكسيكو فرض غرامة 25 مليار دولار رغم تسوية FTC السابقة؟
قضى القاضي بأن التسوية الفيدرالية السابقة لا تسقط الحقوق السيادية للولايات بموجب قوانين حماية المستهلك المحلية. وقد أثبتت المحكمة ارتكاب ميتا لـ43 مليون انتهاك مستقل، مما منحها الأساس القانوني لفرض غرامة مشددة تعوض المستخدمين وتكبح التكرار.
ما هي الخطوات الفورية لتحصين خوادم لينكس ضد ثغرات وحدة KSMBD المسربة؟
يتعين على مديري الأنظمة إيقاف وحدة KSMBD فوراً باستخدام الأمر modprobe -r ksmbd وحظر المنفذ 445 خارجياً. ويمكن تشغيل خادم سامبا التقليدي العامل في مساحة المستخدم كبديل آمن ريثما تطلق التوزيعات الرسمية النواة المحدثة.
ما الذي ميز عملية سيرينغيتي 3 الدولية عن سابقاتها في مكافحة الجريمة السيبرانية؟
تميزت العملية بالتزامن الدقيق بين الاعتقالات الميدانية وحجب مسارات التوجيه على مستوى مزودي خدمات الإنترنت العالميين، إلى جانب توظيف أدوات التحليل الجنائي لسلاسل الكتل وتجميد 105 ملايين دولار من الأصول المشفرة قبل غسيلها.
كيف نجحت أبل في القضاء على تجعد شاشة هاتف iPhone Duo القابل للطي؟
استبدلت أبل المفصلات الميكانيكية التقليدية بنظام تروس حركي مبتكر من التيتانيوم والسبائك المعدنية السائلة يوزع الشد الميكانيكي على مساحة مستوية، مما أزال التجعد تماماً وقلص سماكة الهاتف إلى 8.9 ملم عند الإغلاق.
لماذا تخلى مطورو Bitcoin Core عن سرية إصلاح الثغرات الأمنية؟
أدى انتشار أدوات الذكاء الاصطناعي التحليلية إلى جعل اكتشاف الثغرات في الأكواد المفتوحة أمراً سريعاً للغاية. ولم يعد الحظر السري يحمي النودات، بل كان يمنح المهاجمين فرصة لاستغلال الثغرات قبل المستخدمين. ويضمن الإفصاح الفوري المتزامن تحذير الجميع وتحديث النودات فوراً.
حكم التحرير وقائمة المصادر الاستخباراتية الرسمية
نقطة تحول استراتيجية في انضباط الحوسبة والقانون
تؤكد وقائع صباح 24 أكتوبر 2026 أن التفوق التقني لم يعد رهناً بالابتكار النظري وحده، بل بالقدرة على حشد التمويل السيادي، وبناء العتاد الصلب المقاوم، وحماية النظم اللامركزية عبر شفافية أمنية مطلقة.
- تك كرانش (TechCrunch): تقرير تفصيلي عن جولة تمويل OpenAI التاريخية بقيمة 30 مليار دولار والشراكات الخليجية
- ذا هاكر نيوز (The Hacker News): تغطية شاملة للحكم القضائي بتغريم ميتا 25 مليار دولار لانتهاك الخصوصية في نيو مكسيكو
- ذا هاكر نيوز (The Hacker News): التفاصيل الهندسية لكشف ثغرتي KSMBD الحرجتين لتنفيذ التعليمات عن بعد في نواة لينكس
- الإنتربول (INTERPOL Official): البيان الأمني الرسمي لنتائج المرحلة الثالثة من عملية سيرينغيتي الدولية ضد عصابات السايبر
- ناين تو فايف ماك (9to5Mac): مقابلة غريغ جوزوياك حول إطلاق iPhone Duo وزيادة طلبات سلاسل التوريد بنسبة 40%
- كوين تلغراف (CoinTelegraph): تغطية حصرية للتحديث الجذري لسياسات الأمان في Bitcoin Core لمواجهة أدوات الذكاء الاصطناعي
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين مورنينغ | 24 أكتوبر: تمويل OpenAI بـ30B$، غرامة ميتا وهاتف iPhone Duo