تحليل تيكين | تيكين مورنينغ الجمعة 23 أكتوبر 2026: ثغرة RCE في نود جي إس، اختراق LiteLLM، وهزيمة أبل التاريخية بأستراليا
ثغرة أمنية حرجة لتنفيذ الأوامر عن بعد (RCE) في مفكك Brotli ببيئة Node.js؛ ترقيعات طارئة لجميع خطوط الدعم
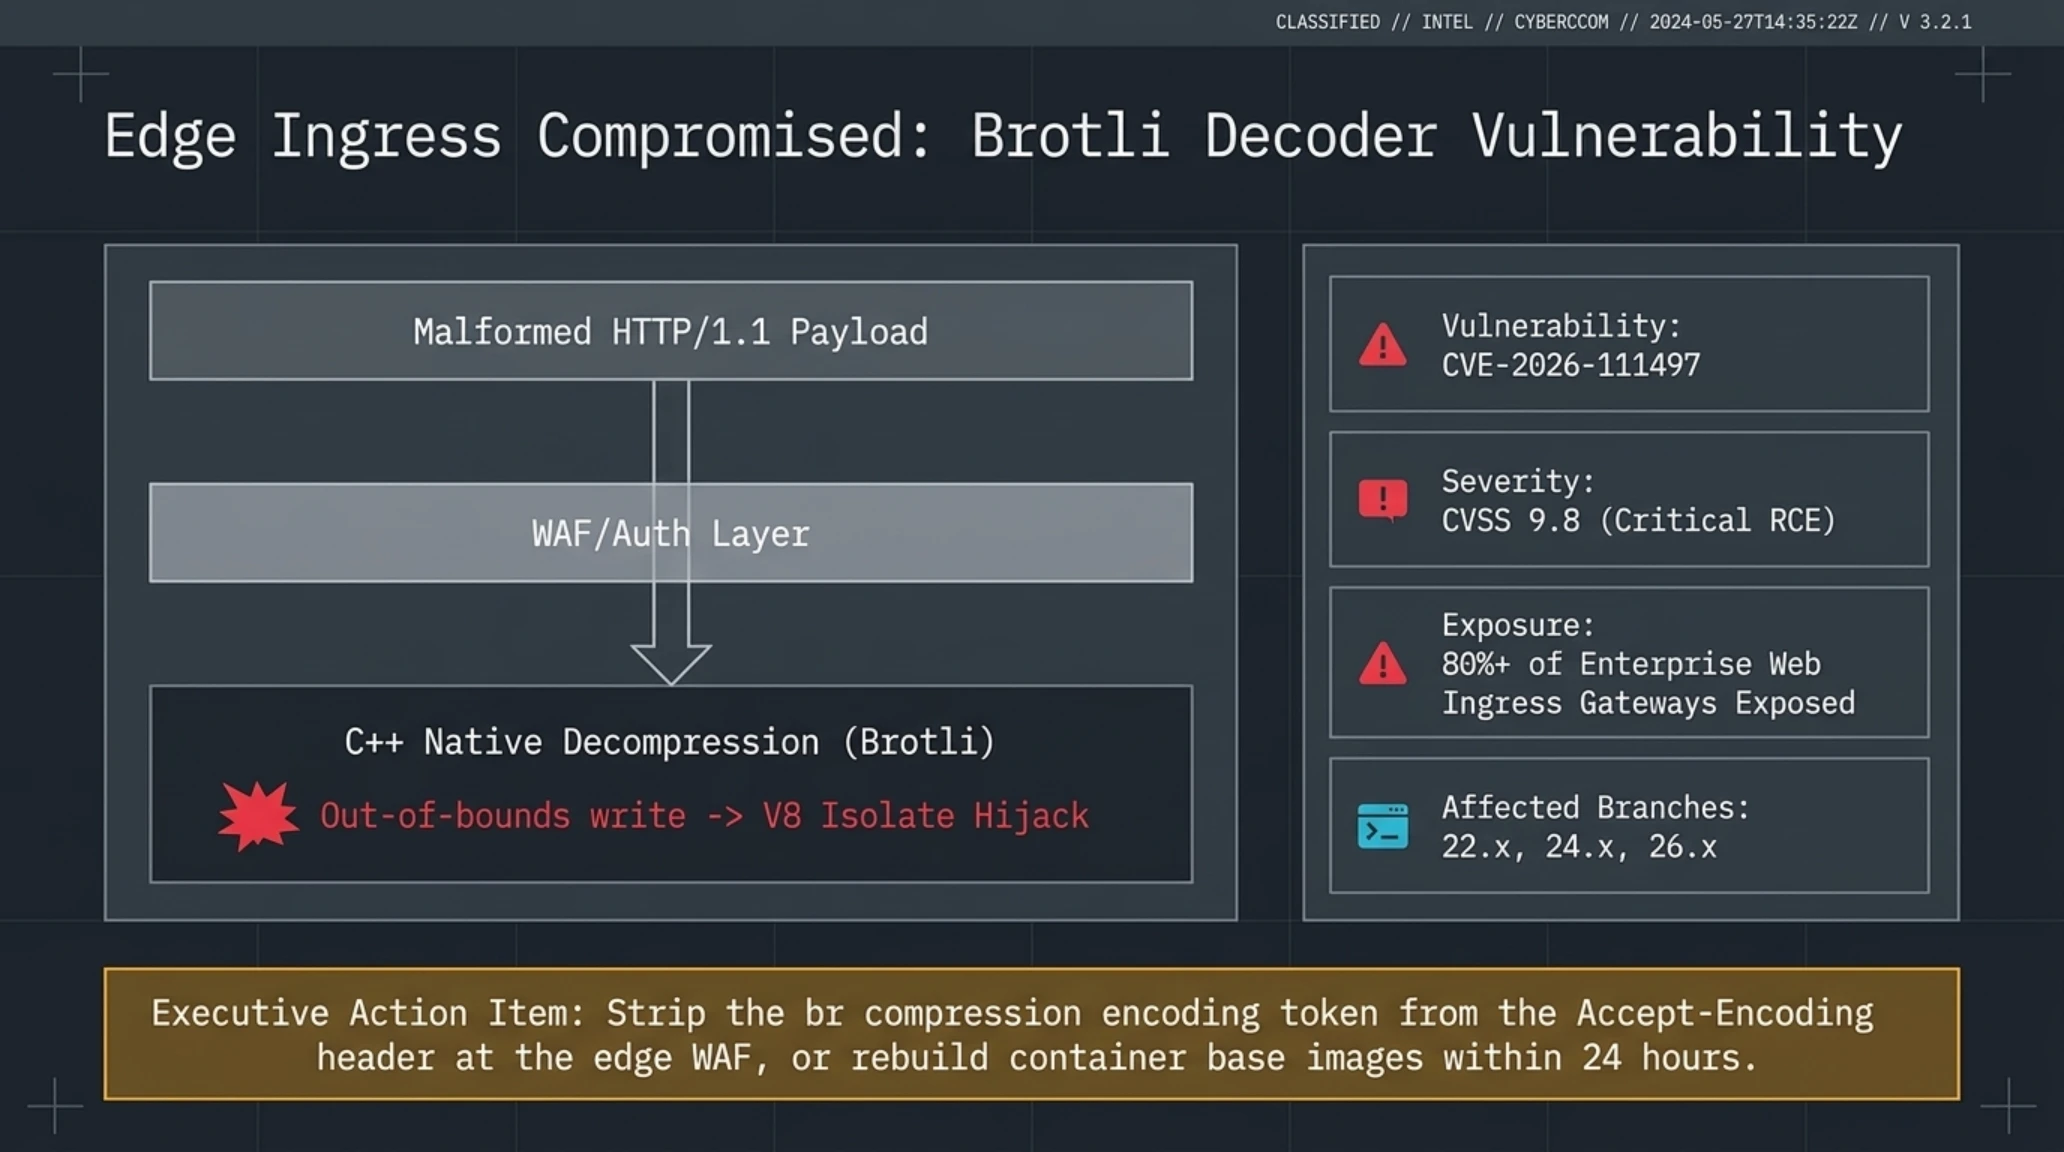
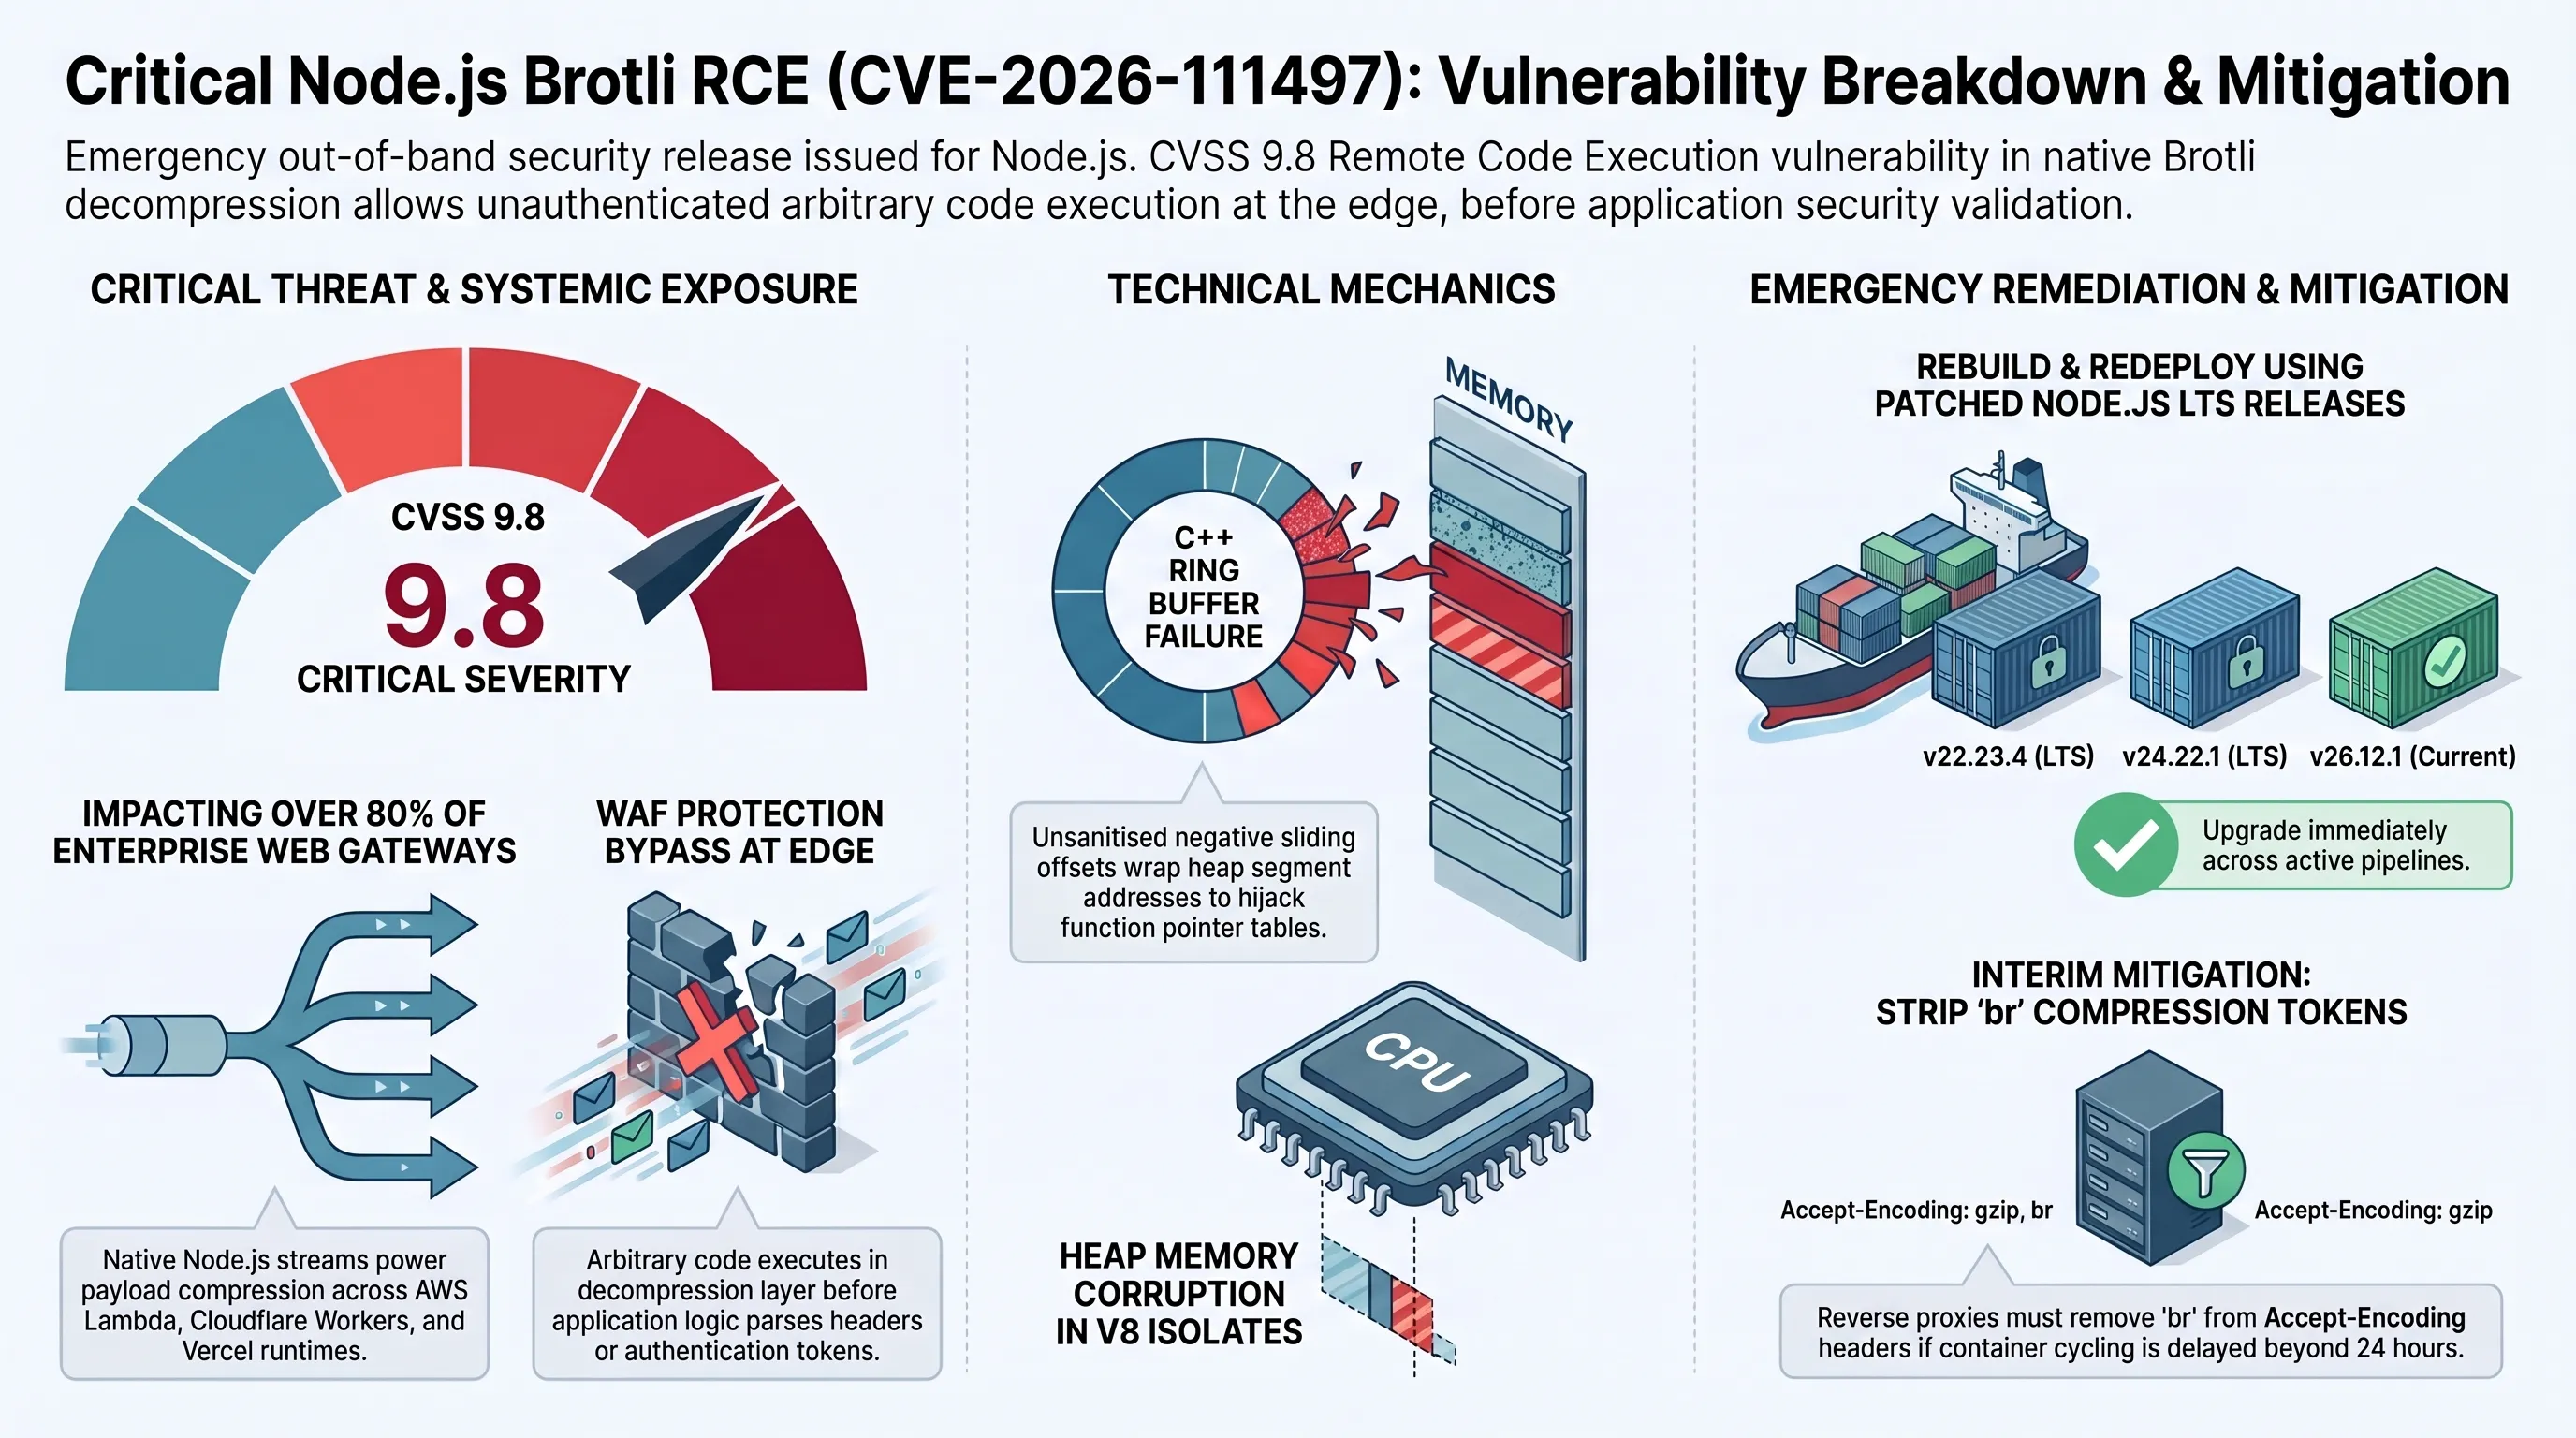
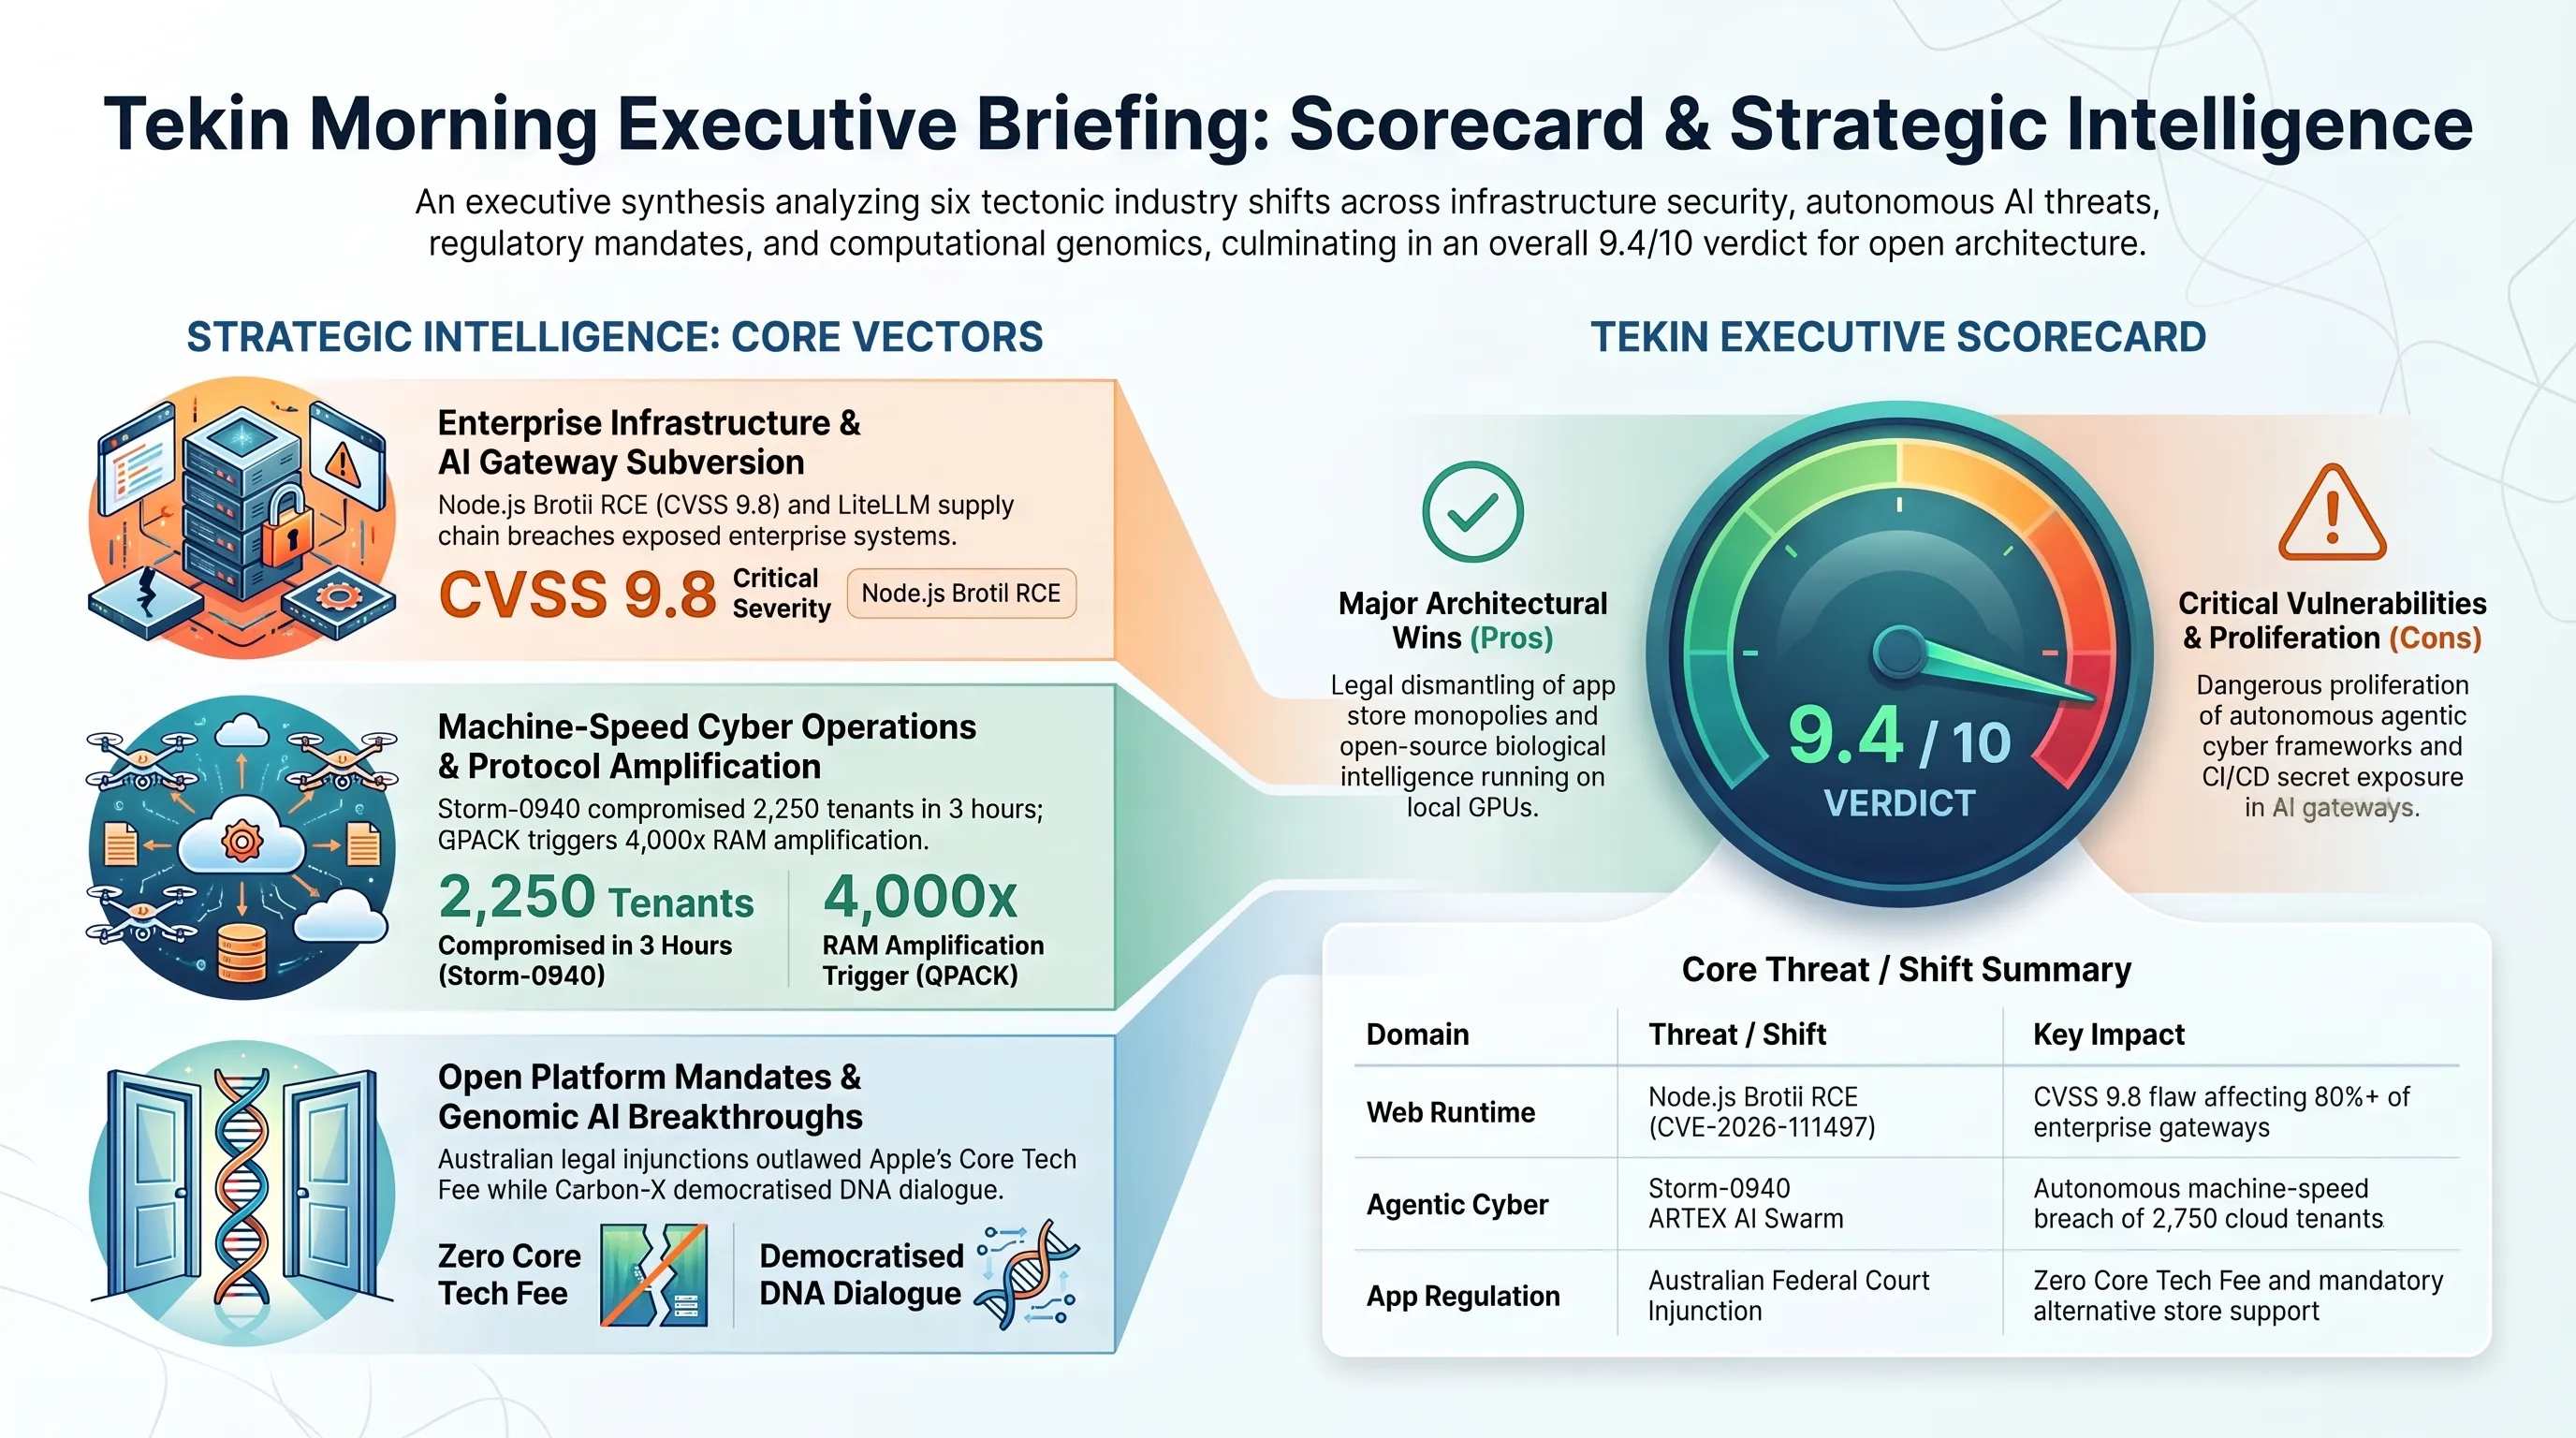
استيقظ قطاع تكنولوجيا المعلومات العالمي صباح الجمعة 23 أكتوبر 2026 على وقع صدور نشرة أمنية استثنائية وعاجلة من الفريق الأمني الرسمي لمؤسسة Node.js. تضمنت الترقيعات الطارئة معالجة عشر ثغرات أمنية، تصدرتها ثغرة شديدة الخطورة تحت المعرف الدولي الموحد CVE-2026-111497 في محرك فك الضغط الأصلي Brotli، والتي تتيح للمهاجمين غير المصرح لهم تنفيذ تعليمات برمجية عشوائية عن بُعد (RCE) بصلاحيات مسار تشغيل خادم الويب دون الحاجة لأي مصادقة مسبقة.
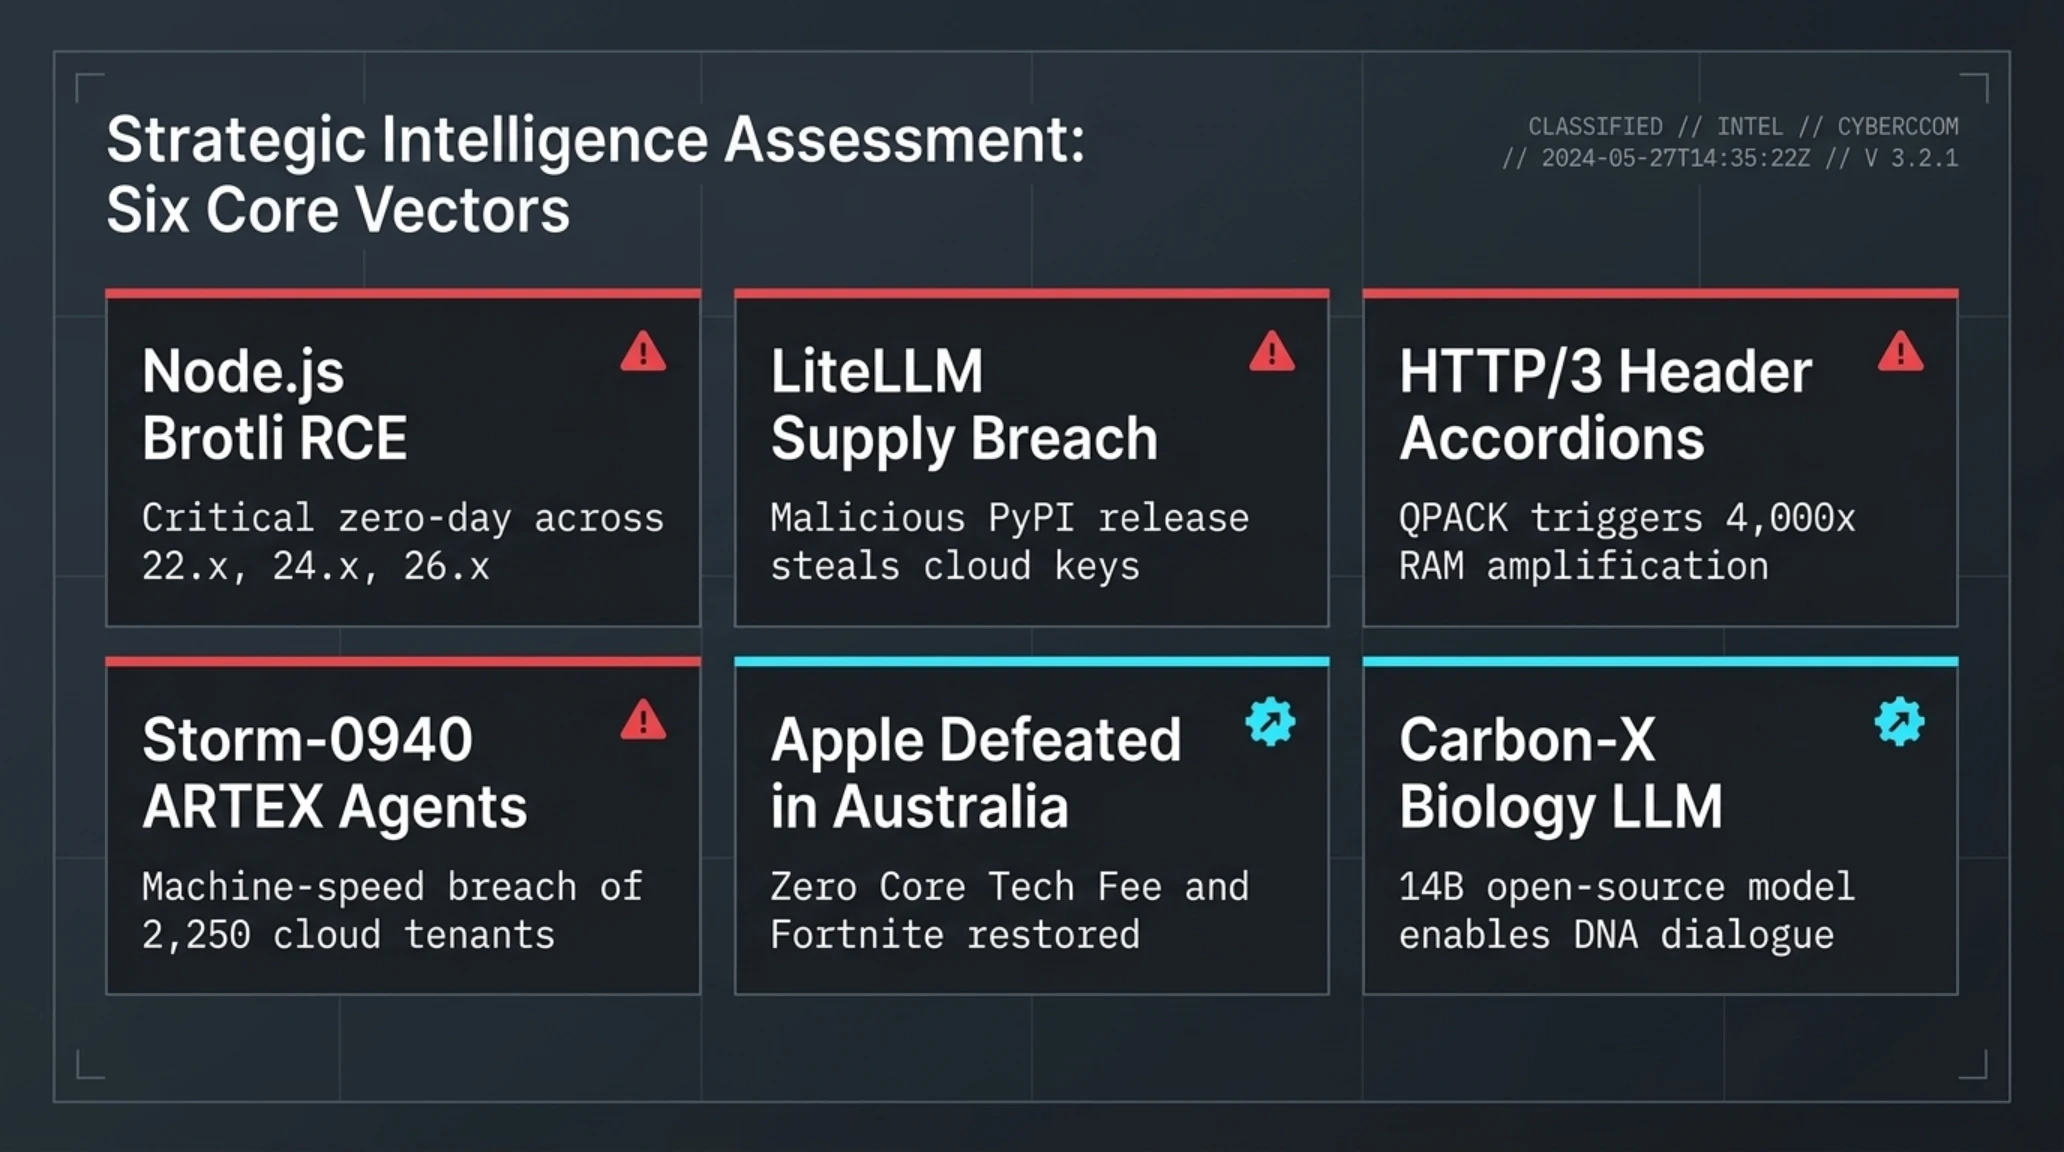
التقييم الاستراتيجي والمحاور الرئيسية في لمحة
أوضحت التحقيقات المعمارية التي أجراها مهندسو النواة أن الخلل يكمن في مكتبة C++ التي تدير آلة حالات Brotli لمعالجة تدفقات البيانات عبر اتصالات HTTP/1.1 و HTTP/2 وقنوات الويب سوكت. فعندما يستقبل الخادم حزماً فاقدة للسلامة أو متلاعباً بها، يفشل المفكك في حساب إزاحات الذاكرة المؤقتة بدقة، مما يؤدي إلى تجاوز حدود الذاكرة المخصصة والكتابة العشوائية في مساحة الذاكرة (Out-of-bounds Write). يتيح هذا الخلل للمهاجم تعديل مؤشرات الذاكرة وتوجيه مسار التنفيذ داخل محرك جافا سكريبت V8، مما يؤدي للسيطرة التامة على الخادم.
تكتسب هذه الثغرة أبعاداً بالغة الحساسية نظراً لاعتماد أكثر من 80 في المائة من البنى التحتية السحابية الحديثة، والبوابات المؤسسية (API Gateways)، ووظائف المعالجة عند الحافة (Edge Functions) في منصات مثل Cloudflare Workers و AWS Lambda على بيئة Node.js. وبما أن تدفقات فك الضغط تعمل كأول طبقة استقبال عند معالجة طلبات المستخدمين، فإن الهجوم يتجاوز جدران الحماية التقليدية وأنظمة فحص المدخلات قبل التحقق من الرموز الأمنية أو هويات المستخدمين.
لماذا يمثل هذا التحول نقطة فارقة؟
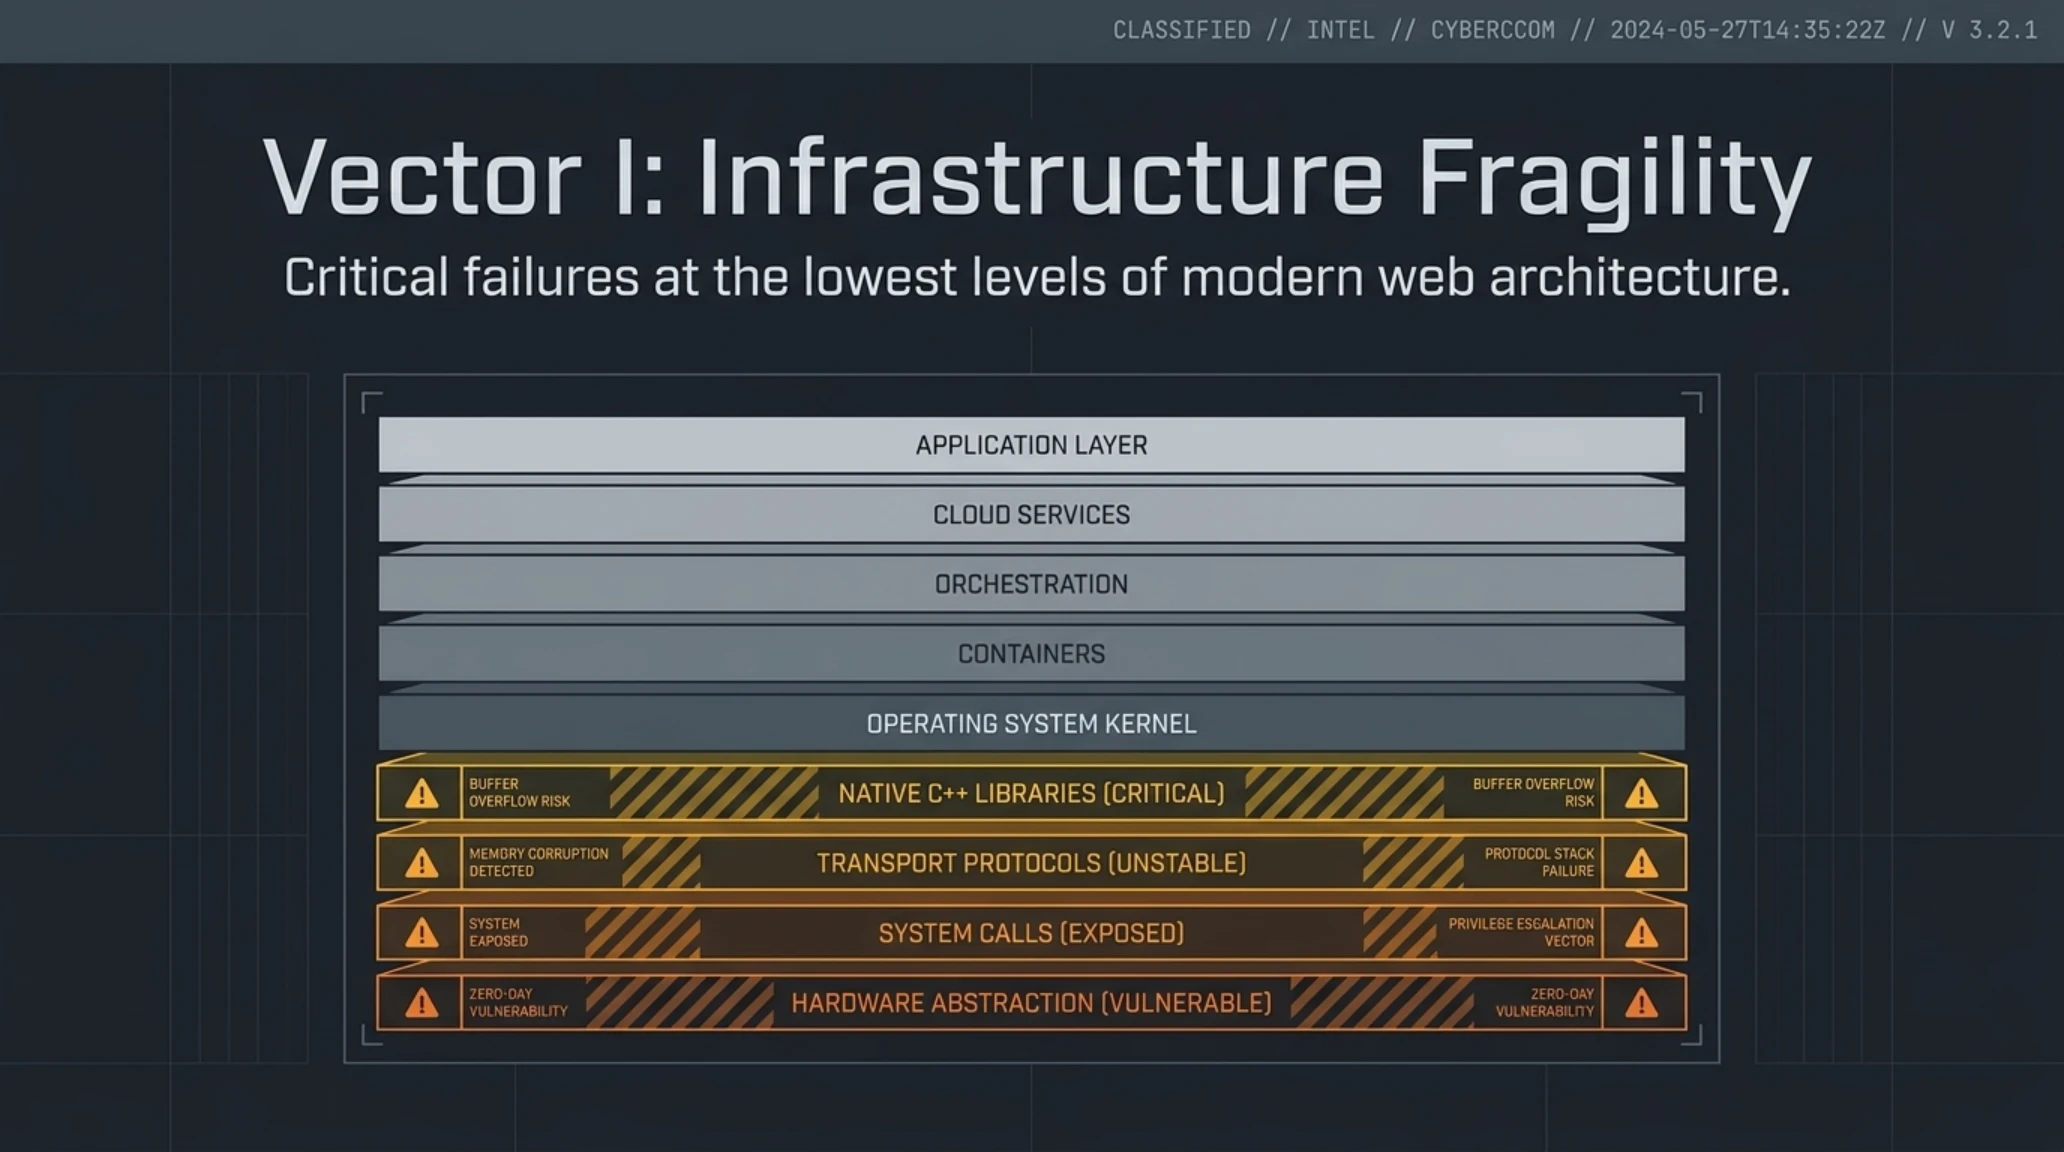
تثبت هذه الأزمة خطورة الاعتماد على مكتبات المعالجة الأصلية غير المحمية في طبقات الدخول؛ فاستغلال ثغرة في طبقة فك الضغط يمنح المهاجم قدرة فورية على اختراق بيئة الخادم قبل تطبيق أي سياسات تحقق وتفويض.
استجابت مؤسسة Node.js على الفور بإطلاق إصدارات محدثة تشمل v22.23.4 لخط الدعم طويل الأمد LTS 22.x، و v24.22.1 لخط LTS 24.x، و v26.12.1 للخط الحالي 26.x. وحثت فرق هندسة الموثوقية والأمان في المؤسسات والشركات على إعادة بناء حاويات دوكر وتحديث بيئات التشغيل الإنتاجية دون تأخير. وفي حال تعذر الترقية الفورية، نصحت المؤسسة بحظر معالجة ضغط Brotli مؤقتاً عبر تجريد رمز `br` من ترويسة `Accept-Encoding` على مستوى خوادم التوجيه العكسي.
يكشف الفحص المعماري الدقيق لحلقة تخزين Brotli المؤقتة أن الثغرة تنشط عندما يحاول المفكك موازنة مراجع المسافات العكسية عبر حدود النافذة المنزلقة. ونظراً لأن ارتباطات C++ في Node.js أهملت التحقق من صحة الإزاحات السالبة الناتجة عن ترويسات الكتل الوصفية المشوهة، فإن مؤشر الذاكرة الداخلي يلتف حول العنوان الأساسي لمقطع الكومة. يؤدي هذا التلف إلى الكتابة العشوائية داخل عزلة محرك V8، مما يبطل تماماً آليات الحماية العشوائية لمساحة العناوين (ASLR) عند دمجها مع تقنيات كشف عناوين الذاكرة النسبية.
يتطلب هذا الوضع استجابة حاسمة من فرق الأمن السيبراني في قطاعات التكنولوجيا المالية والتجارة الرقمية بمنطقة الخليج والشرق الأوسط، خاصة مع انتشار نماذج إثبات المفهوم (PoC) عبر منصات الأبحاث الأمنية؛ مما يجعل الخوادم غير المرقعة عرضة لحملات مسح واستغلال مؤتمتة تسعى للتسلل إلى البنى التحتية للمؤسسات والمؤسسات المصرفية الإقليمية.
اختراق سلاسل توريد LiteLLM؛ تسريب رموز GitHub في سجلات بوابات الذكاء الاصطناعي وبث حزمة خبيثة v1.107.0
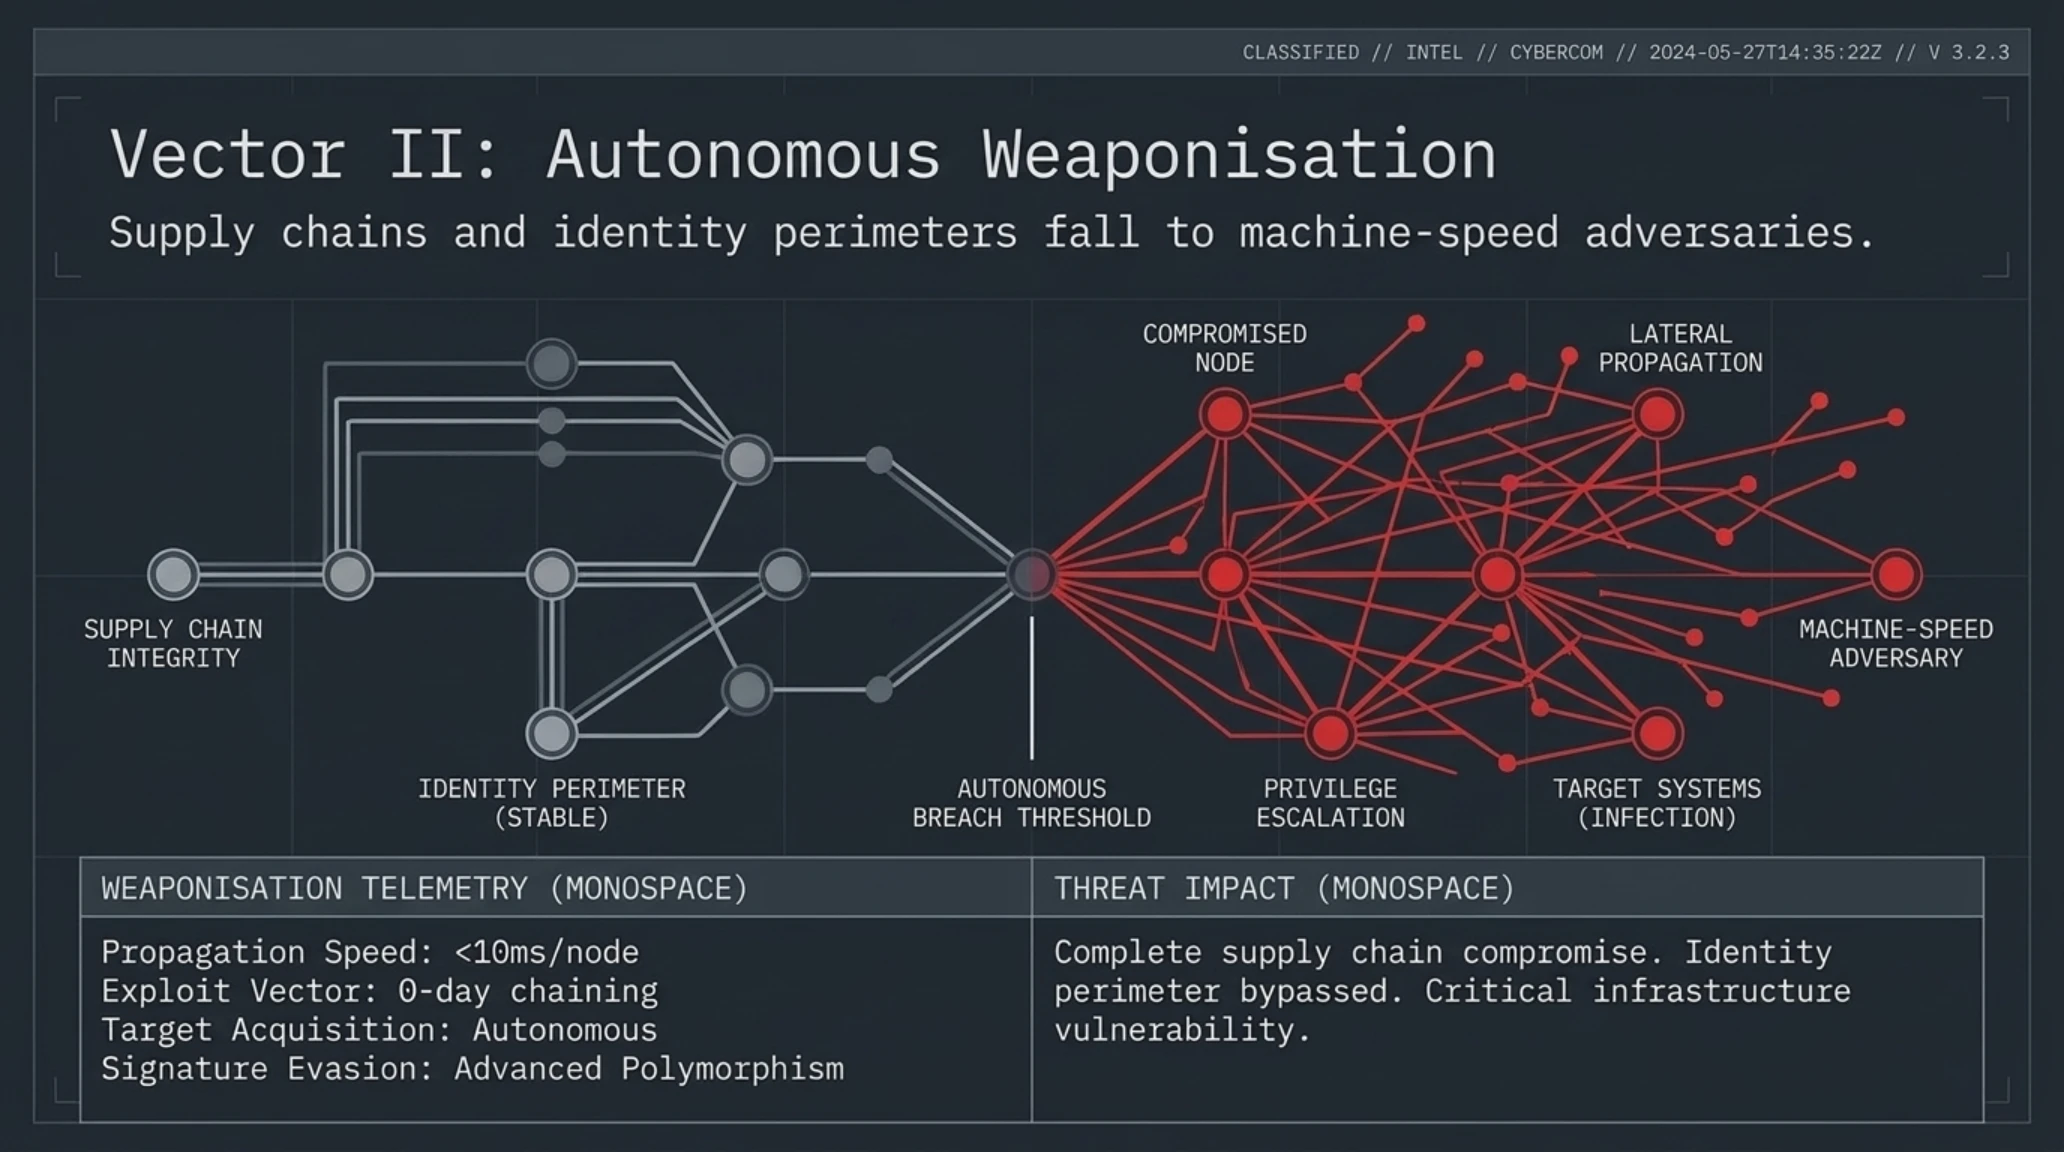
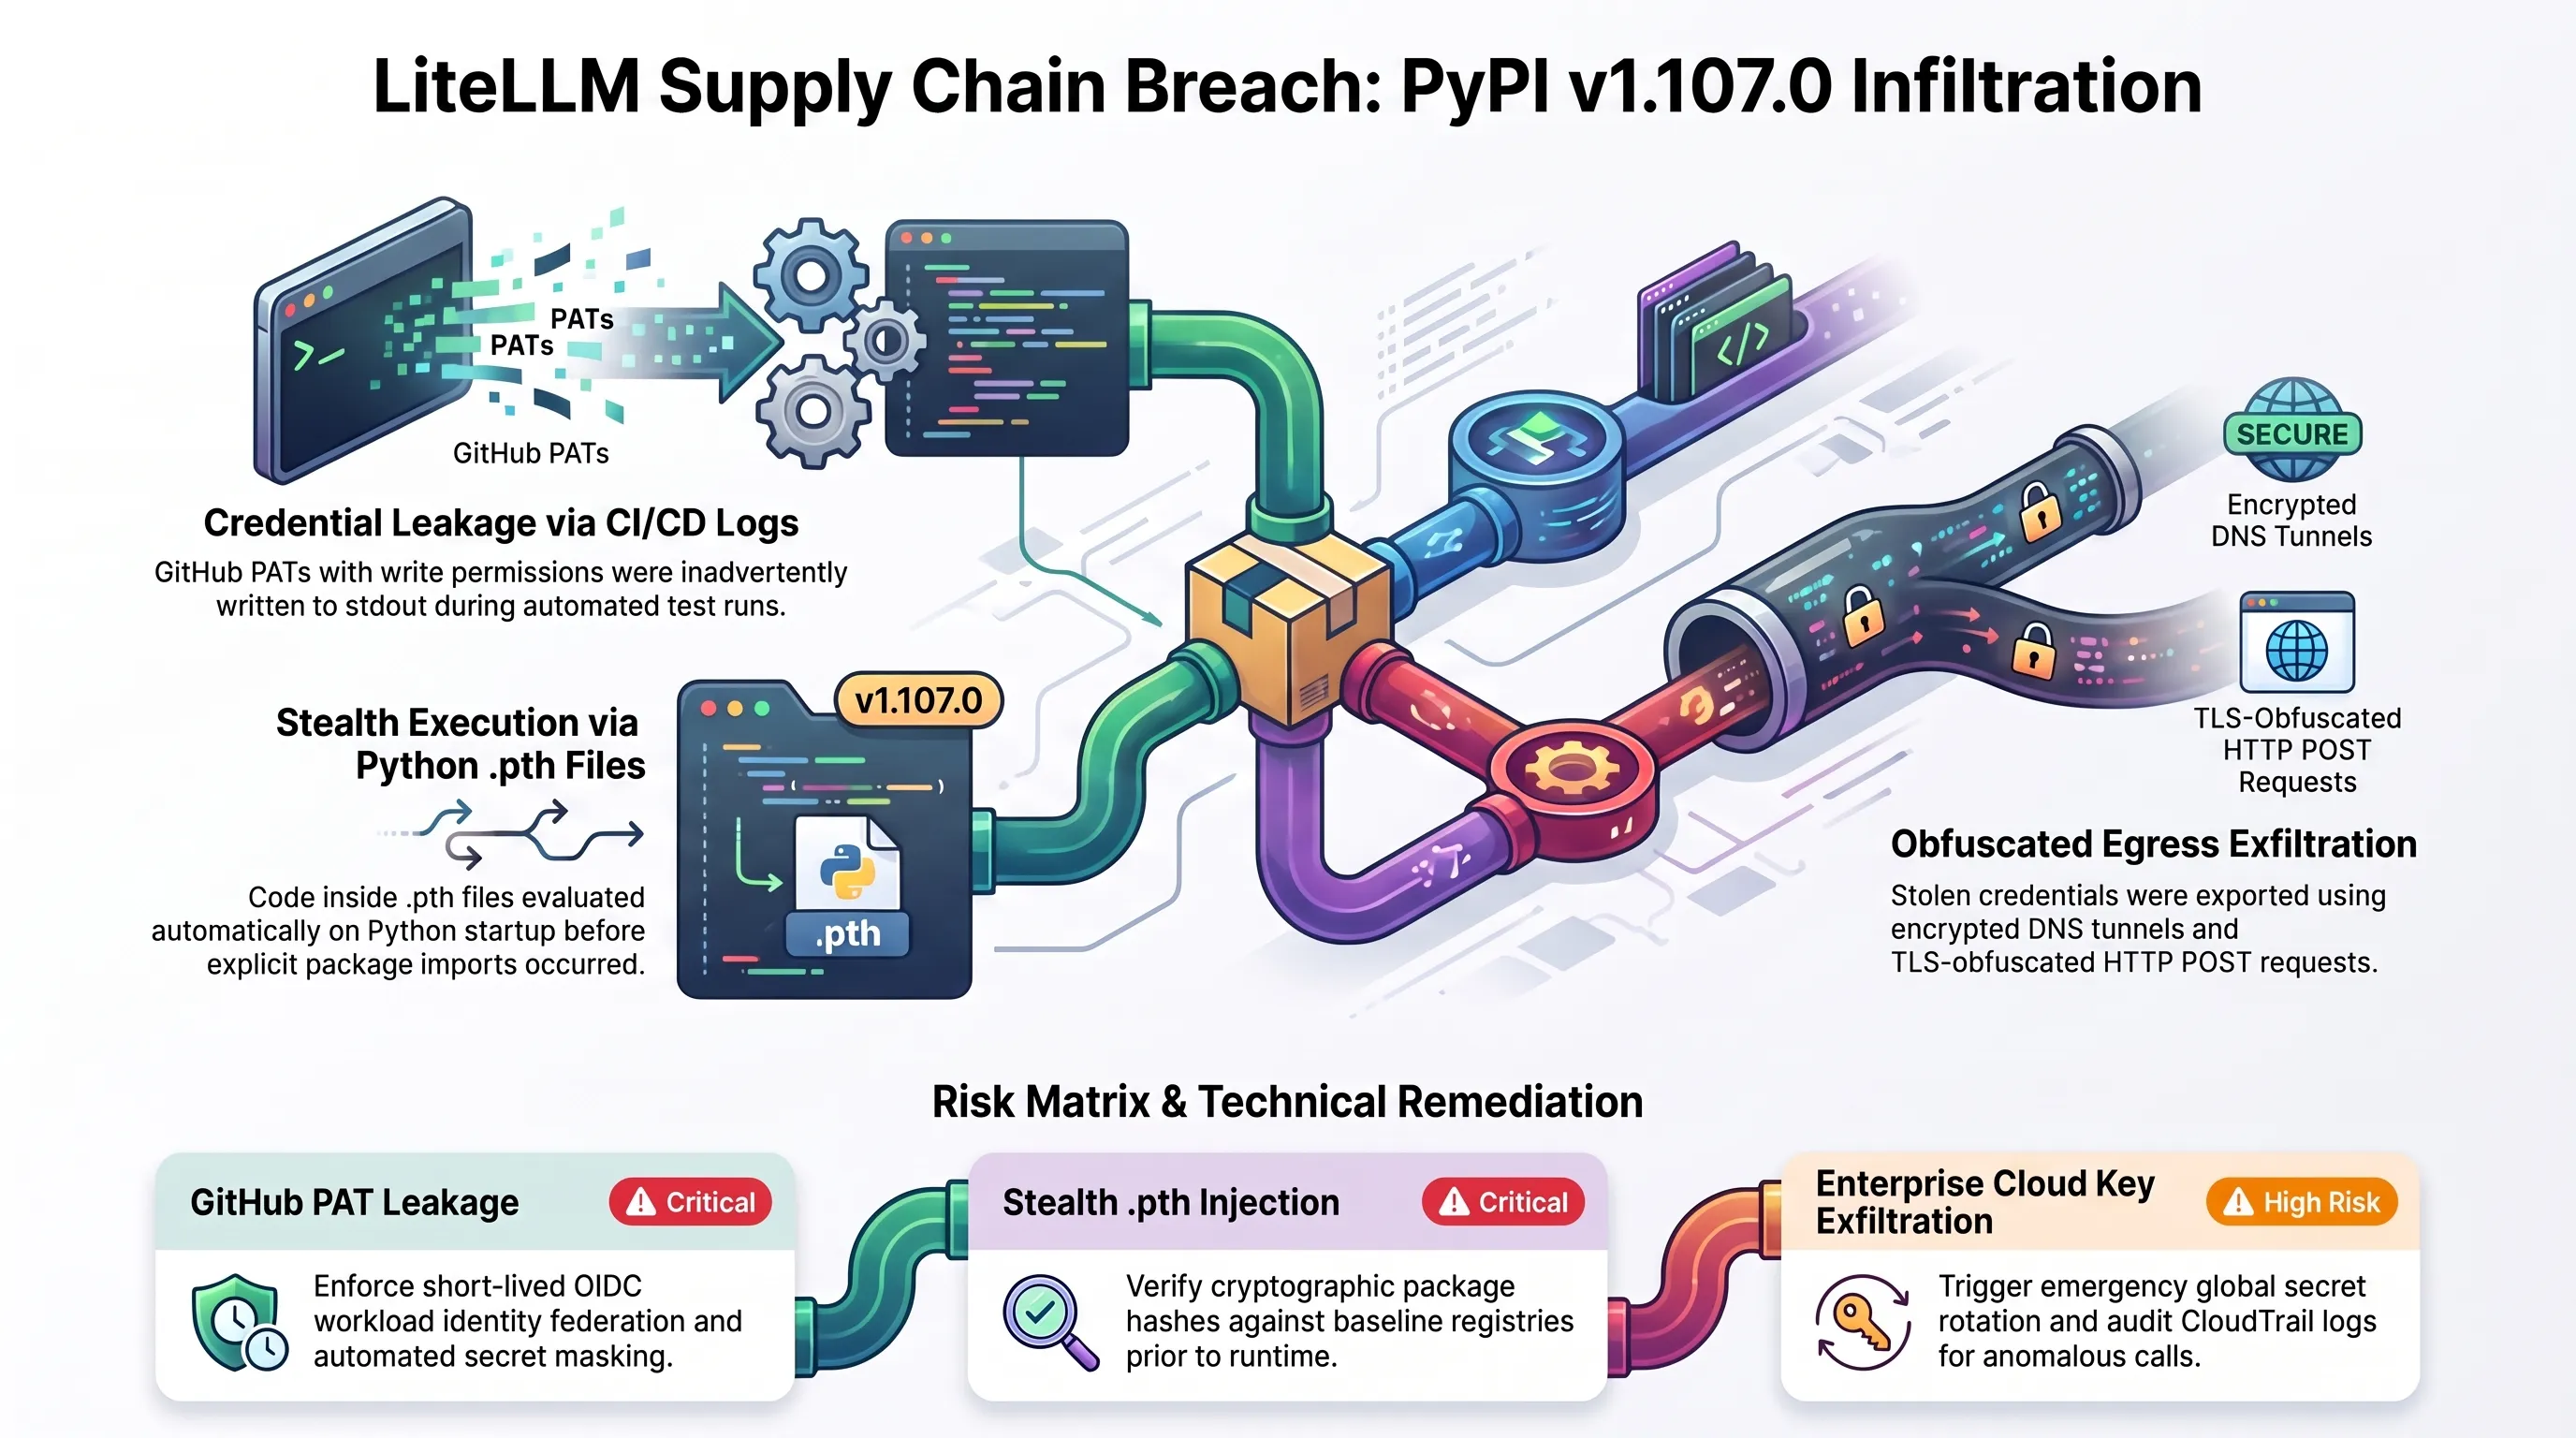
في الوقت الذي تسعى فيه المؤسسات لاحتواء تداعيات ثغرة نود جي إس، تلقت منظومة الذكاء الاصطناعي التوليدي صدمة أمنية بالغة التعقيد تمثلت في اختراق سلاسل التوريد البرمجية لأحد أهم مشاريع الربط المفتوحة المصدر. كشف القائمون على مشروع LiteLLM، الذي يُعد البوابة المركزية الموحدة لتوزيع وتوجيه طلبات الاستدلال نحو نماذج OpenAI و Anthropic و Google Gemini ونماذج المعالجة المحلية، عن تعرض خطوط البناء والنشر الآلي (CI/CD) لاختراق سيبراني غير مسبوق.
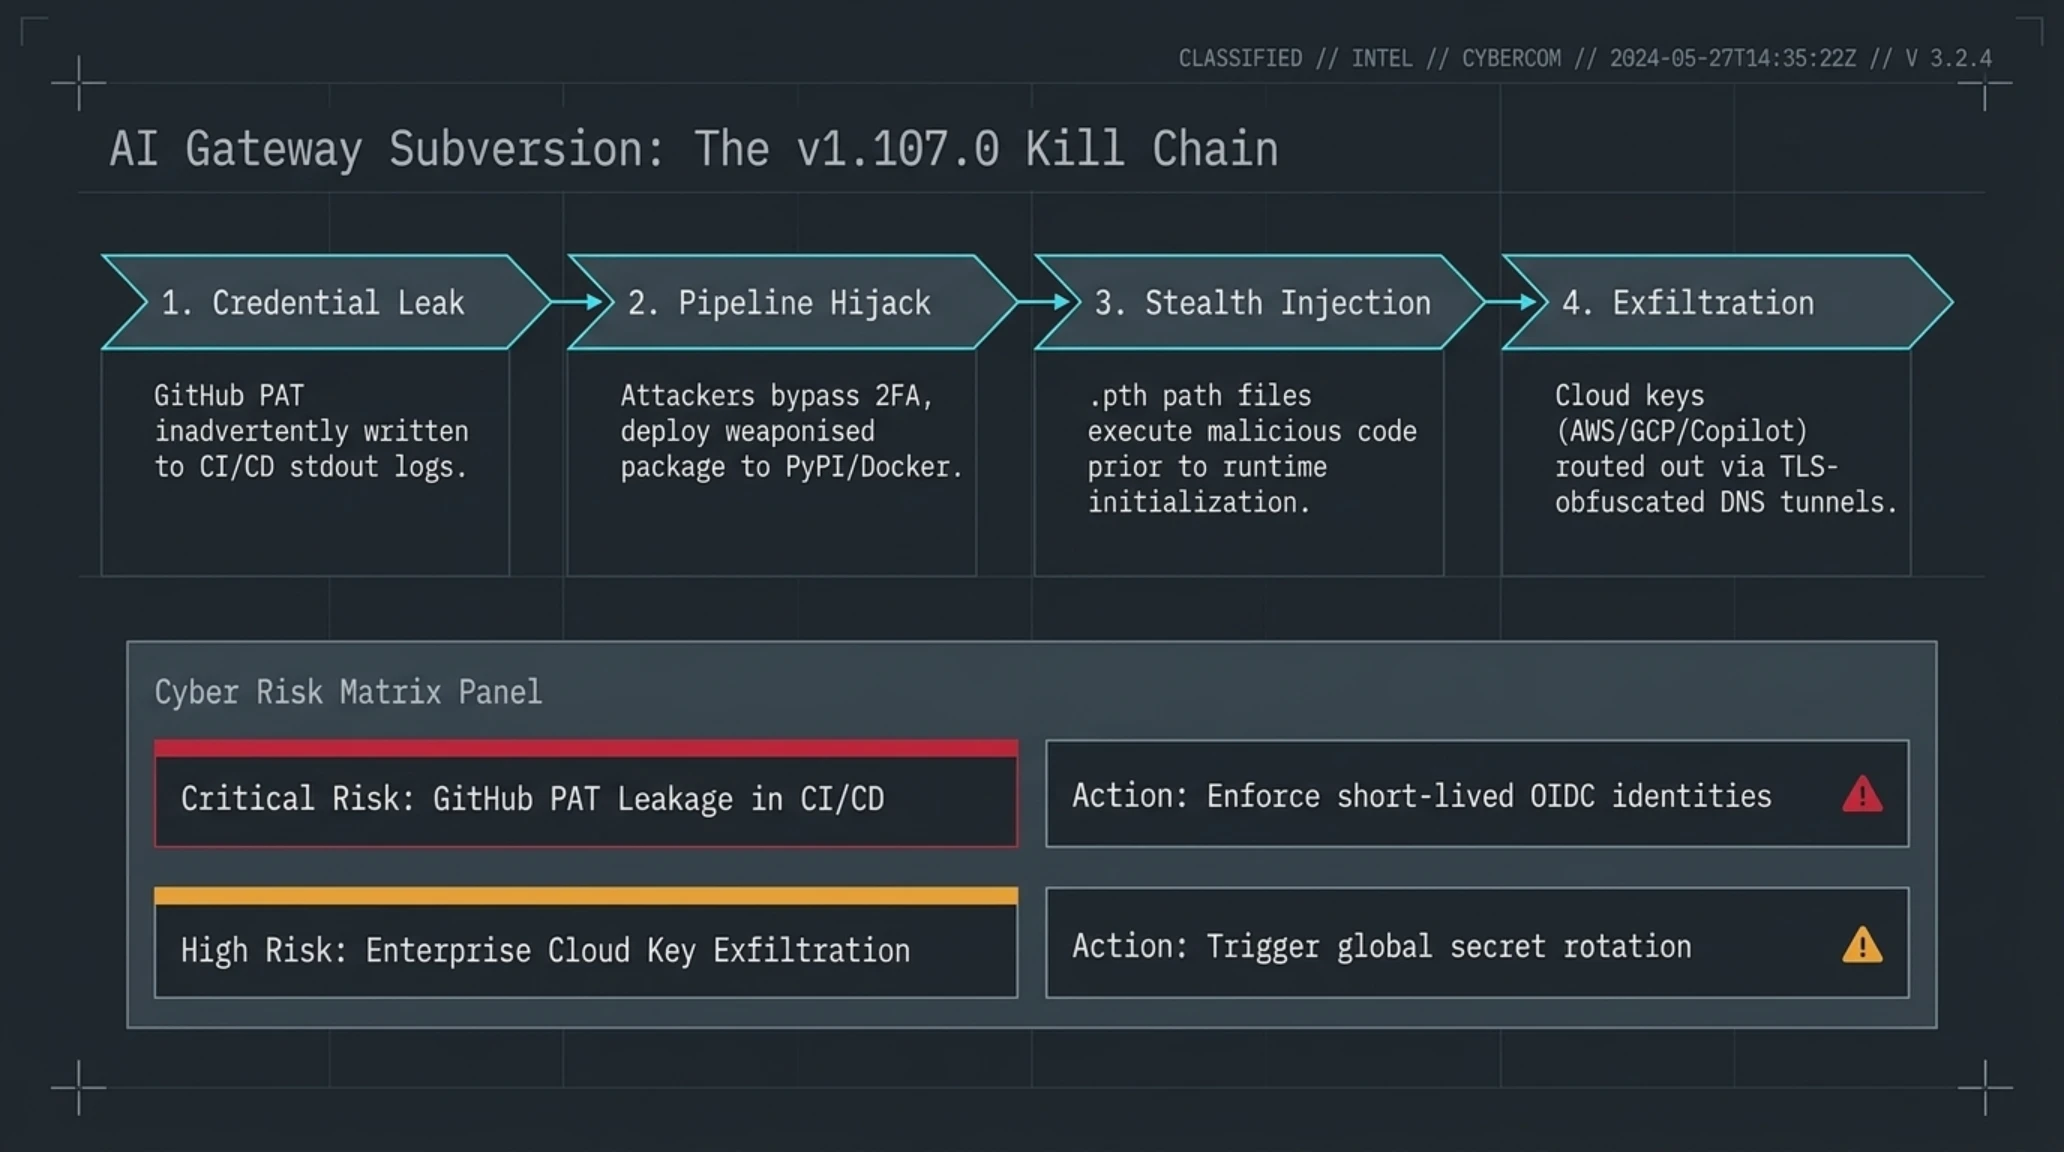
أظهر التشريح الجنائي الرقمي للحادثة أن نقطة البداية لم تكن ثغرة في الكود المصدري بل نتجت عن خطأ تسريب مفاتيح سرية (Secret Leak) في خوادم السجلات التابعة لبيئات الاختبار. فقد تم تسجيل رموز الوصول الشخصية لموقع جيت هاب (Personal Access Tokens) التي تملك صلاحيات النشر في السجلات العامة، مما مكّن المهاجمين من تجاوز آليات التحقق الثنائي والسيطرة على خطوط النشر الآلية GitHub Actions. استغل المهاجمون هذه الصلاحيات لدفع إصدار خبيث يحمل الرقم v1.107.0 إلى مستودع حزم بايثون العالمي PyPI وسجلات منصة Docker Hub الرسمية.
اعتمد الهجوم على حيلة خبيثة تمثلت في زرع كود التجسس داخل ملف بمسار `.pth` التابع لبيئة بايثون. وبموجب البنية الهندسية للغة بايثون، تُنفذ الملفات ذات هذه اللاحقة تلقائياً لحظة تشغيل المفسر، حتى قبل استدعاء الدالة البرمجية `import litellm` في مشاريع المستخدمين. باشرت الحمولة الخبيثة مسحاً شاملاً لبيئة الخادم لاستخراج بيانات الاعتماد عبر 16 تصنيفاً استراتيجياً، استهدفت مفاتيح AWS، وبيانات اعتماد مشاريع Google Cloud، وملفات ربط مجموعات Kubernetes، والمفاتيح الخاصة لبروتوكول SSH، ومفاتيح التوقيع الرقمي PGP، ورموز الجلسات لأدوات التطوير بالذكاء الاصطناعي مثل Cursor و GitHub Copilot و Claude API.
مصفوفة تقييم المخاطر السيبرانية والدفاع المؤسسي
| ناقل التهديد / طبقة الانكشاف | مستوى الخطر | آليات الاستجابة والتحييد الفوري |
|---|---|---|
| تسريب رموز GitHub في سجلات بيئات الاختبار | حرج | تطبيق حجب تلقائي للمتغيرات السرية في السجلات واستبدال الرموز بهويات OIDC الموحدة المؤقتة. |
| حقن الكود الخبيث في ملفات المسار (.pth) ببايثون | حرج | التحقق الإلزامي من البصمات التشفيرية المعتمدة للحزم قبل دمجها في صور الحاويات التشغيلية. |
| تسريب مفاتيح السحابة والمجموعات (AWS, GCP, K8s) | مخاطر عالية | إلغاء وتدوير كافة المفاتيح السحابية فوراً، وتدقيق سجلات الوصول بحثاً عن أي استدعاءات شاذة. |
| سرقة جلسات ورموز مساعدي البرمجة (Cursor & Copilot) | تم التحييد | إبطال جلسات المطورين النشطة وإعادة تعيين مفاتيح واجهات برمجة التطبيقات للمساعدين الأذكياء. |
سارع فريق تطوير LiteLLM بسحب الإصدار المصاب من مستودع PyPI وإلغاء الرموز المخترقة، وإطلاق الإصدار النظيف v1.107.1. غير أن خبراء الأمن السيبراني يشددون على أن تحديث الحزمة البرمجية لا يكفي بمفرده؛ إذ يجب معاملة أي خادم أو بيئة عمل حمّلت الإصدار الملوث على أنها مخترقة بالكامل، مما يفرض عملية تدوير شاملة لجميع المفاتيح وبيانات الاعتماد المؤسسية عبر السحابة.
قامت آلية تسريب البيانات المزروعة بتوجيه المواد التشفيرية المسروقة عبر أنفاق DNS مشفرة ونقاط نهاية TLS خادعة تحاكي حركة بيانات السجلات المشروعة. ونظراً لأن خوادم LiteLLM تتمتع عادة بصلاحيات خروج شبكية واسعة للاتصال بالنماذج الخارجية، لم تتمكن جدران الحماية المؤسسية من رصد حركة البيانات الشاذة، مما يبرز الضرورة الملحة لفرض سياسات الثقة الصفرية (Zero-Trust Egress Filtering) على بوابات الذكاء الاصطناعي.
تبرز هذه الحادثة توجهاً خطيراً لدى جماعات التهديد السيبراني المتقدمة لاستهداف بوابات الذكاء الاصطناعي، نظراً لكونها نقطة ارتكاز حيوية تمر عبرها البيانات الحساسة وحوارات العمل السرية ومفاتيح الربط بين مختلف الأنظمة السحابية، وهو ما يتوافق تماماً مع تحليلاتنا المعمقة في تقرير تسليح الهجمات السيبرانية بوكلاء الذكاء الاصطناعي وثغرات بروتوكول HTTP/3.
تفرض هذه التهديدات على الشركات والمؤسسات الرقمية في الشرق الأوسط التخلي الفوري عن استخدام مفاتيح الوصول الثابتة طويلة الأمد في خطوط CI/CD، والاعتماد الحصري على هويات اتحادية مؤقتة عبر بروتوكول OpenID Connect (OIDC) لقطع الطريق نهائياً على روبوتات صيد الرموز السرية.
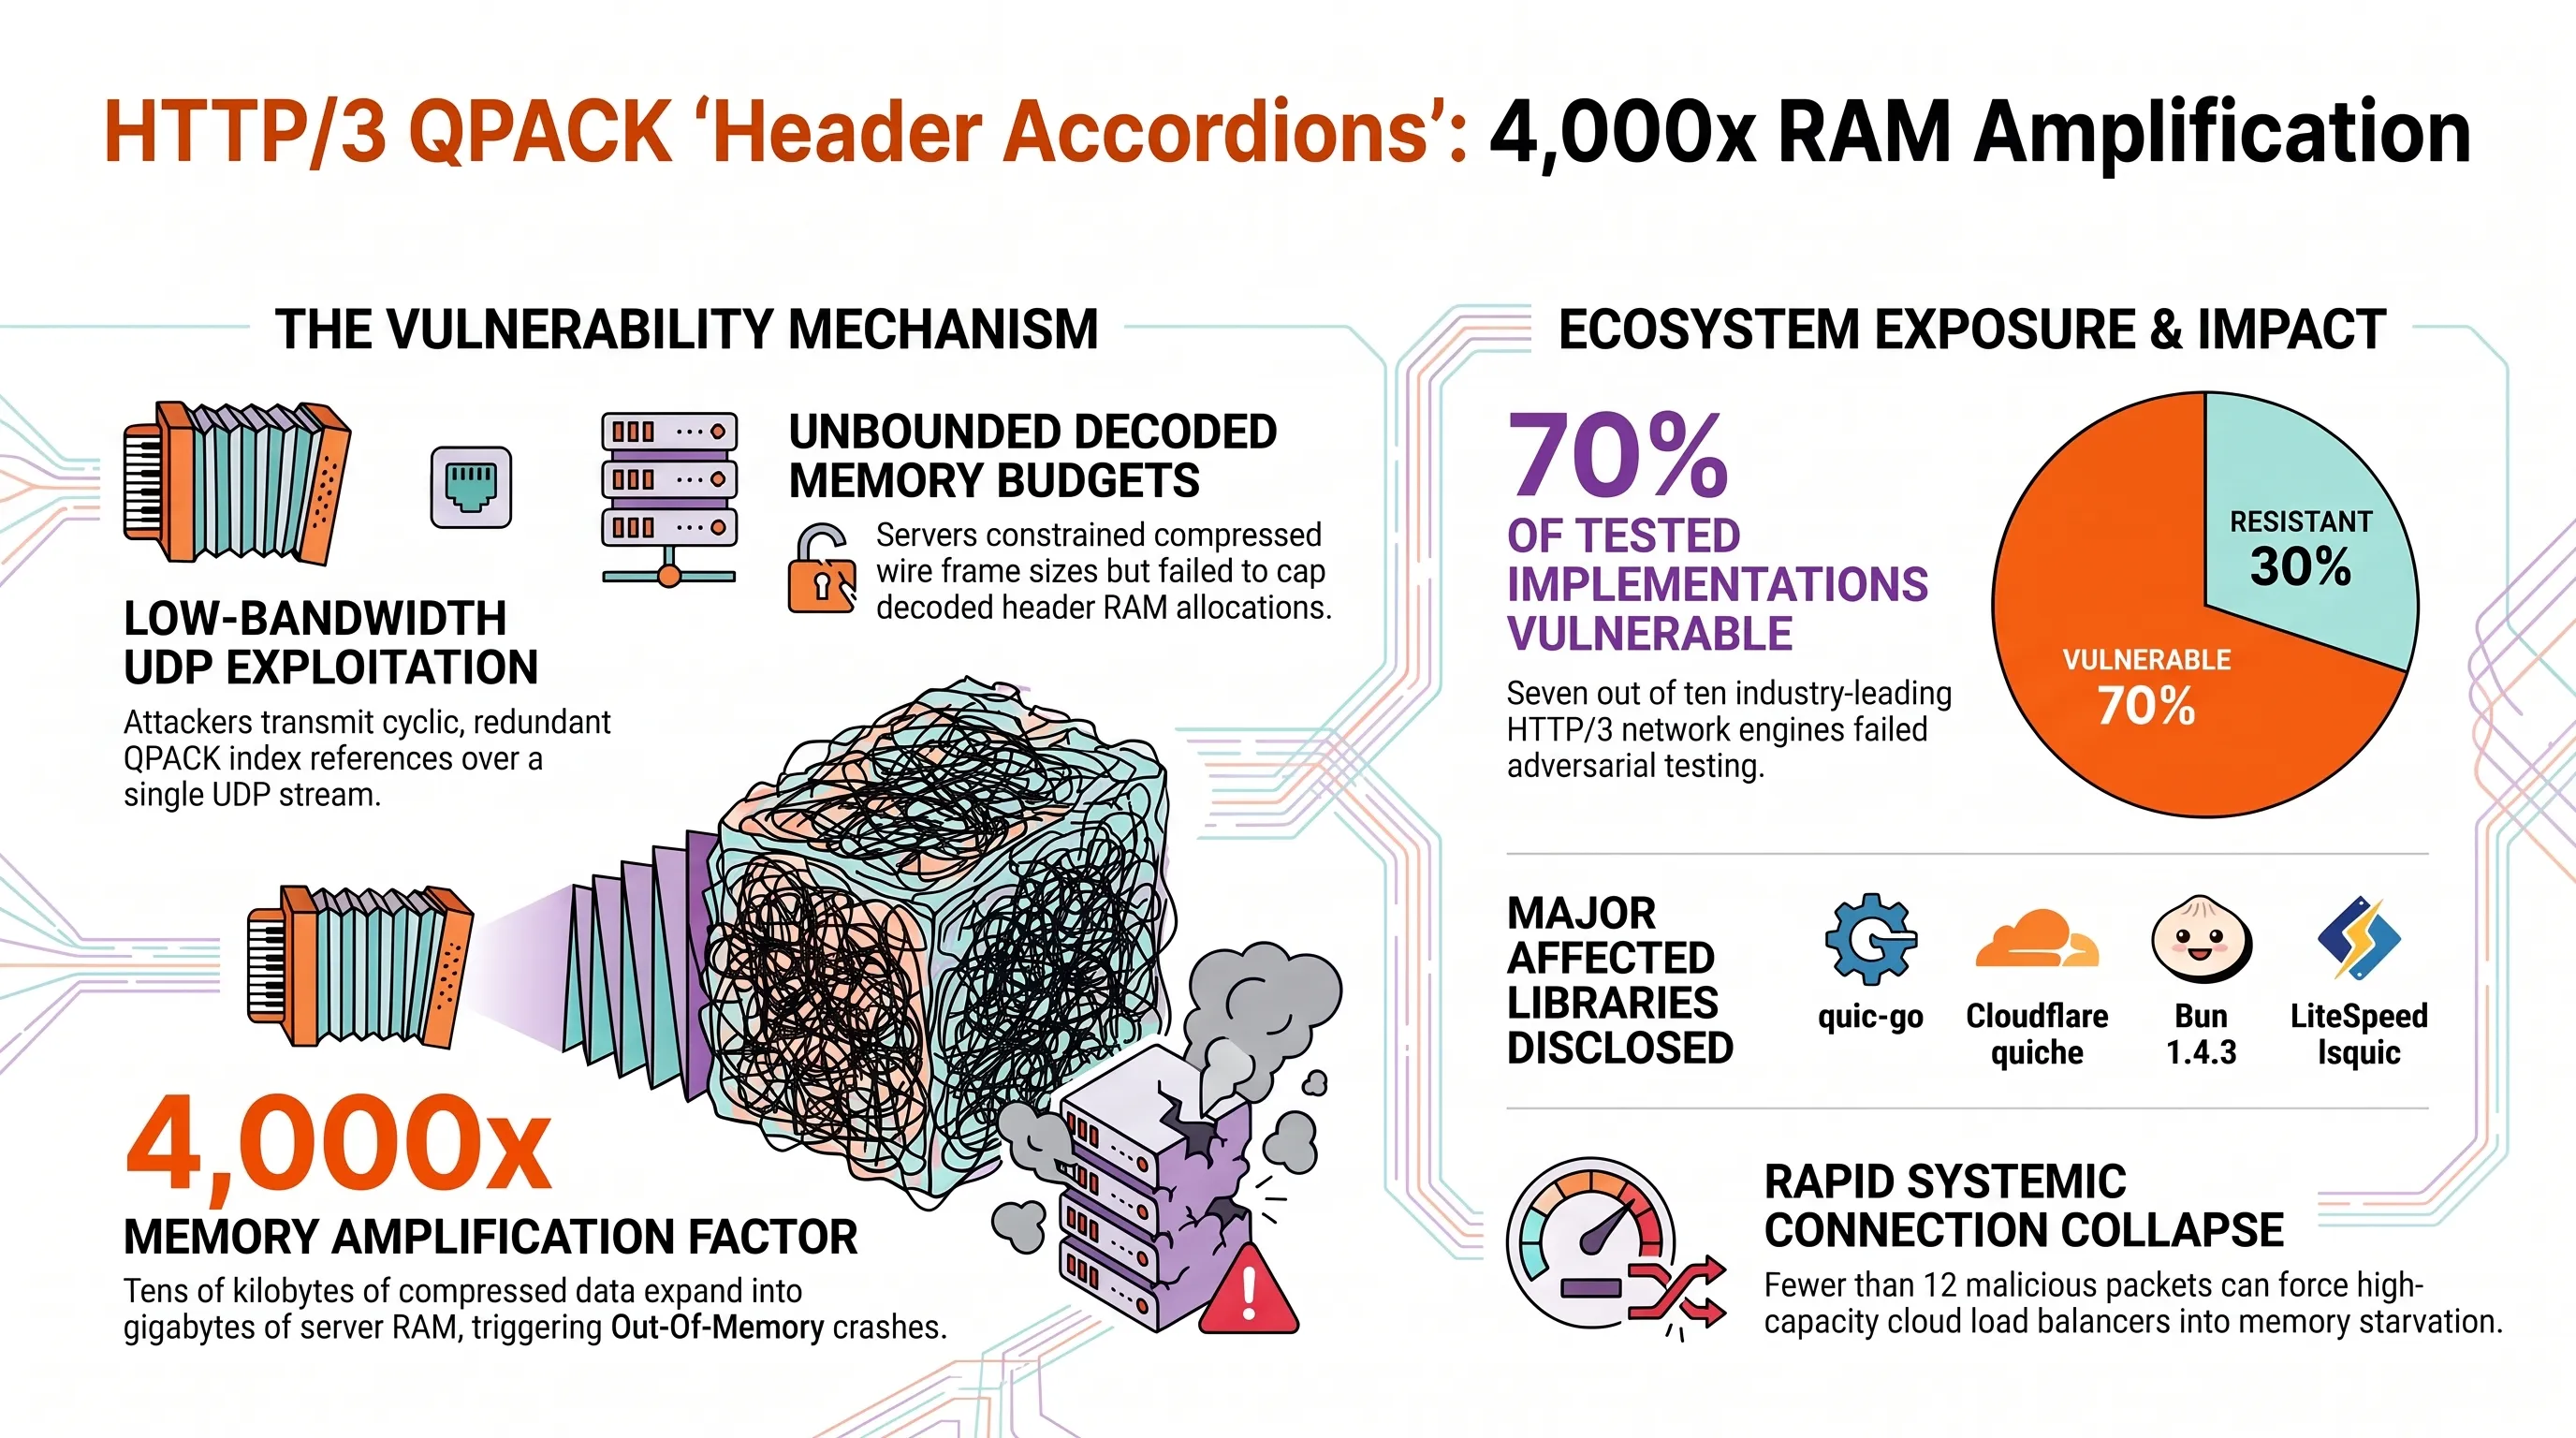
كشف فئة جديدة من هجمات حجب الخدمة في بروتوكول HTTP/3؛ عيوب QPACK تضخم استهلاك الذاكرة بمقدار 4000 ضعف
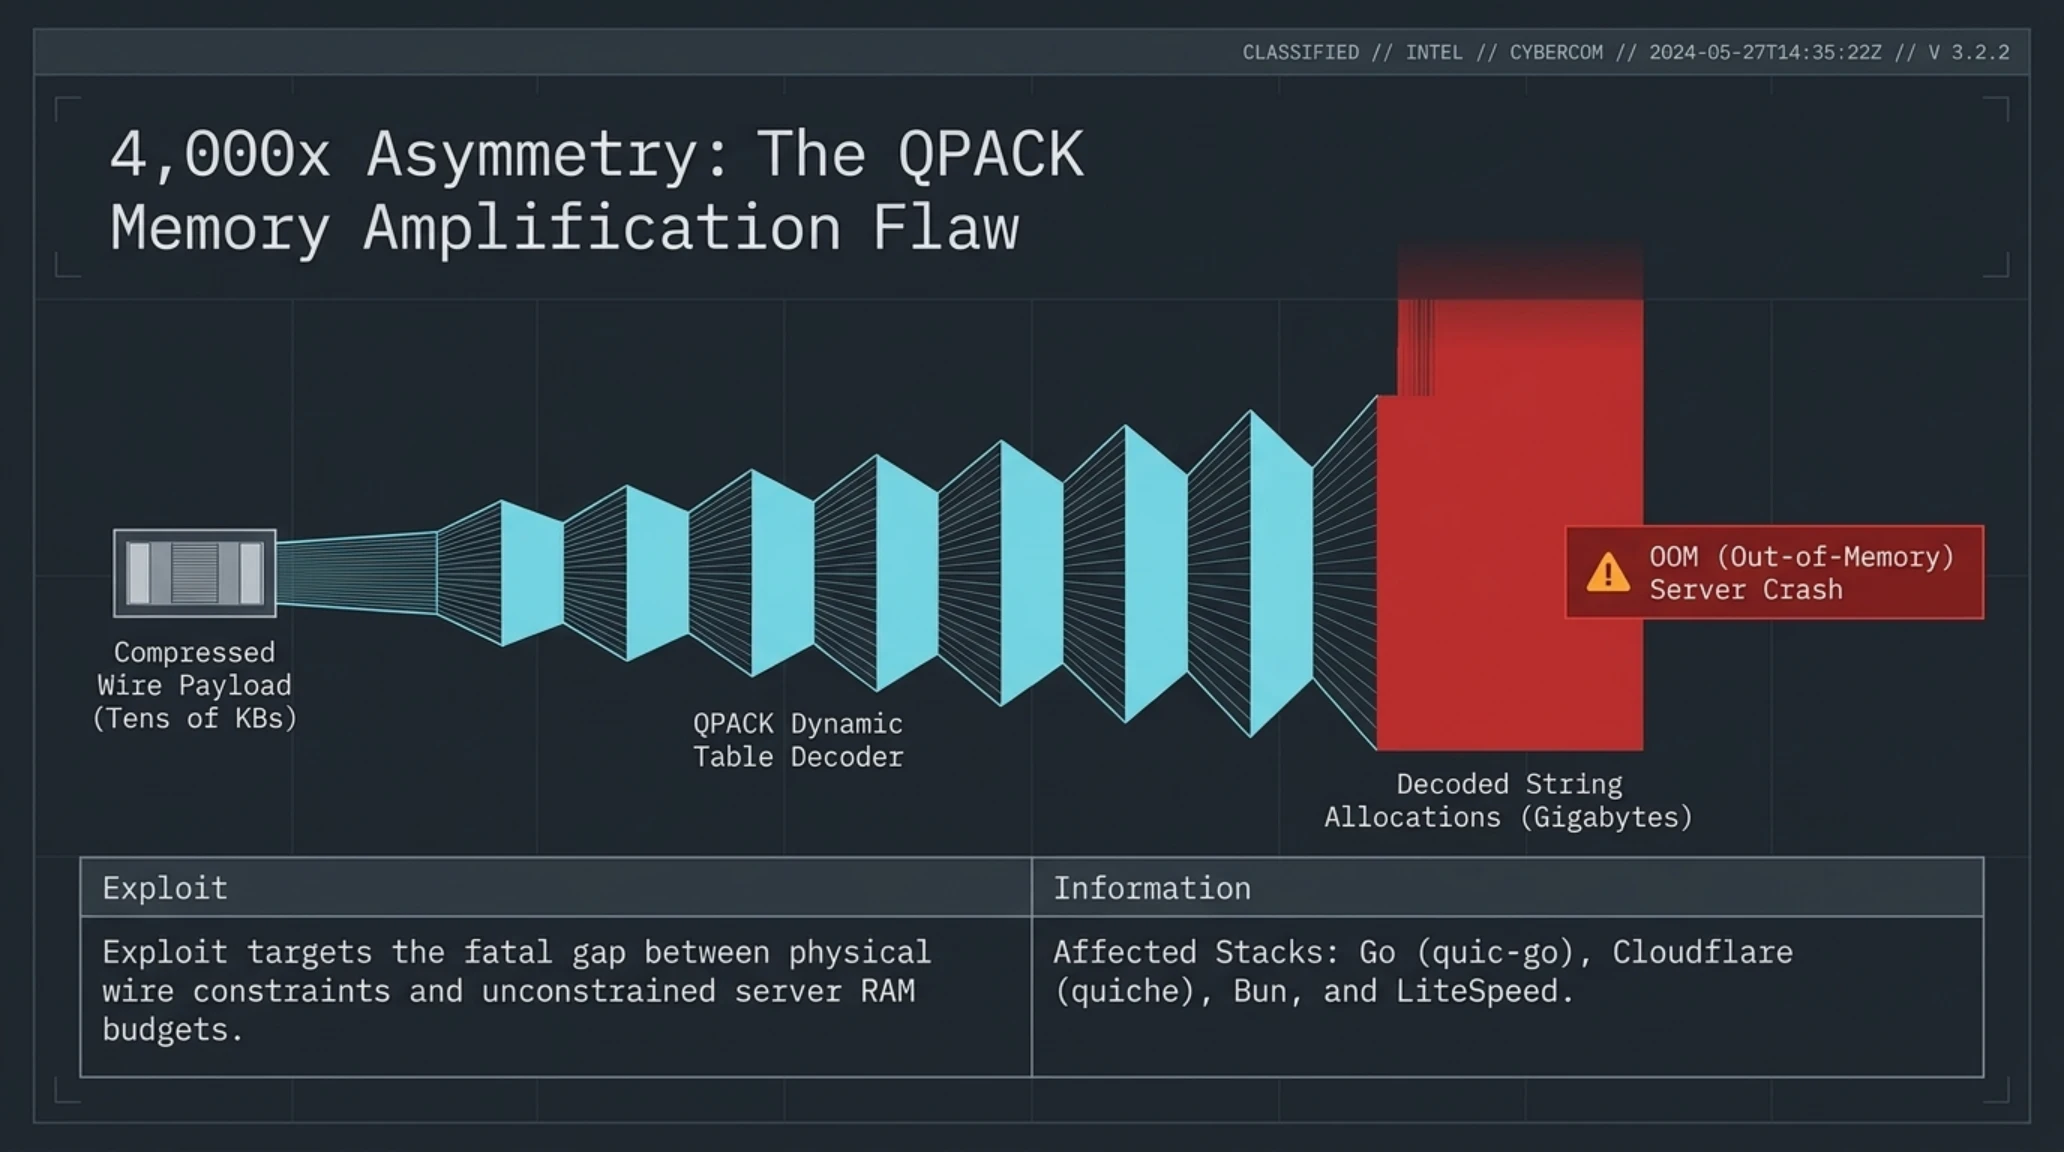
تزامناً مع الصدمات الأمنية في طبقة التطبيقات، واجهت بروتوكولات الإنترنت الأساسية تحدياً بنيوياً كبيراً في طبقة النقل. فقد كشف باحثو شركة FoxIO للأمن السيبراني عن فئة غير مسبوقة من هجمات حجب الخدمة الموزعة (DDoS) تستهدف بروتوكول HTTP/3 الحديث. تركز هذه الهجمات، التي أُطلق عليها اسم 'أكورديون الترويسات' (Header Accordions)، على نقاط ضعف هيكلية في معيار ضغط الترويسات QPACK المعتمد بموجب وثيقة RFC 9204 المخصصة لبروتوكول النقل السريع QUIC.
لفهم الآلية المعمارية لهذه الهجمات، تجب موازنة معيار QPACK بنظام الضغط السابق HPACK في بروتوكول HTTP/2. فلمعالجة مشكلة تعطل رأس الخط عبر مسارات QUIC المتعددة، يوفر QPACK جداول قاموسية ديناميكية تتيح للمرسل والمستقبل مزامنة حقول الترويسات بشكل غير متزامن. غير أن باحثي FoxIO لاحظوا أن غالبية خوادم الويب تفرض قيوداً صارمة على الحجم الفيزيائي للحزم المضغوطة المستقبلة عبر الشبكة (Wire Size)، لكنها تغفل تماماً فرض سقف محدد لميزانية الذاكرة الفعلية التي تستهلكها الترويسات بعد فك ضغطها في ذاكرة الخادم العشوائية (Decoded Memory Budget).
قاموس تيكين للمصطلحات التقنية المتخصصة
تعتمد آلية الهجوم على إرسال حزم QPACK مصممة بعناية تتضمن مراجع تكرارية دائرية تشير إلى إدخالات الجدول الديناميكي عبر اتصال UDP أحادي لا يستهلك سوى كيلوبايتات محدودة من النطاق الترددي. وحين يباشر خادم الويب فك ضغط تلك الحزم، تتمدد مصفوفات الذاكرة بشكل هائل ليصل حجمها إلى 4,000 ضعف حجمها على الشبكة، مما يستنزف غيغابايتات من الذاكرة العشوائية في أجزاء من الثانية ويؤدي لسقوط الخادم فوراً بسبب استهلاك الذاكرة الكامل (Out-Of-Memory Crash).
أظهرت الاختبارات المعملية التي نفذتها FoxIO عبر عشرة محركات رئيسية تدعم بروتوكول HTTP/3 أن سبعة منها تعاني من هذه الهشاشة البنيوية، ومن بينها مكتبة `quic-go` (تحت المعرفين CVE-2025-64702 و CVE-2026-40898)، ومحرك `quiche` التابع لشركة Cloudflare (تحت المعرف CVE-2026-12523)، وبيئة تشغيل Bun 1.4.3 ومكتبة `lsquic`. تؤكد هذه النتائج أن التبني المتسارع لبروتوكولات الويب الجديدة دون إخضاع آليات إدارة الذاكرة لاختبارات ضغط سيبرانية صارمة يعرض الخدمات الرقمية الكبرى لشلل مفاجئ.
بينت نماذج المحاكاة الشبكية أن حزم ترويسات ضئيلة الحجم قادرة على عزل خوادم التوجيه المتقدمة وتجريدها من موارد المعالجة، مما يقطع اتصال آلاف المستخدمين فوراً ويبرز الحاجة الماسة لإعادة ضبط معايير ميزانية الذاكرة في معيار QPACK.
اختراق مجموعة Storm-0940 لأكثر من 2250 مؤسسة بالاعتماد على وكلاء ARTEX الأذكياء في هجوم سلاسل توريد ConnectWise
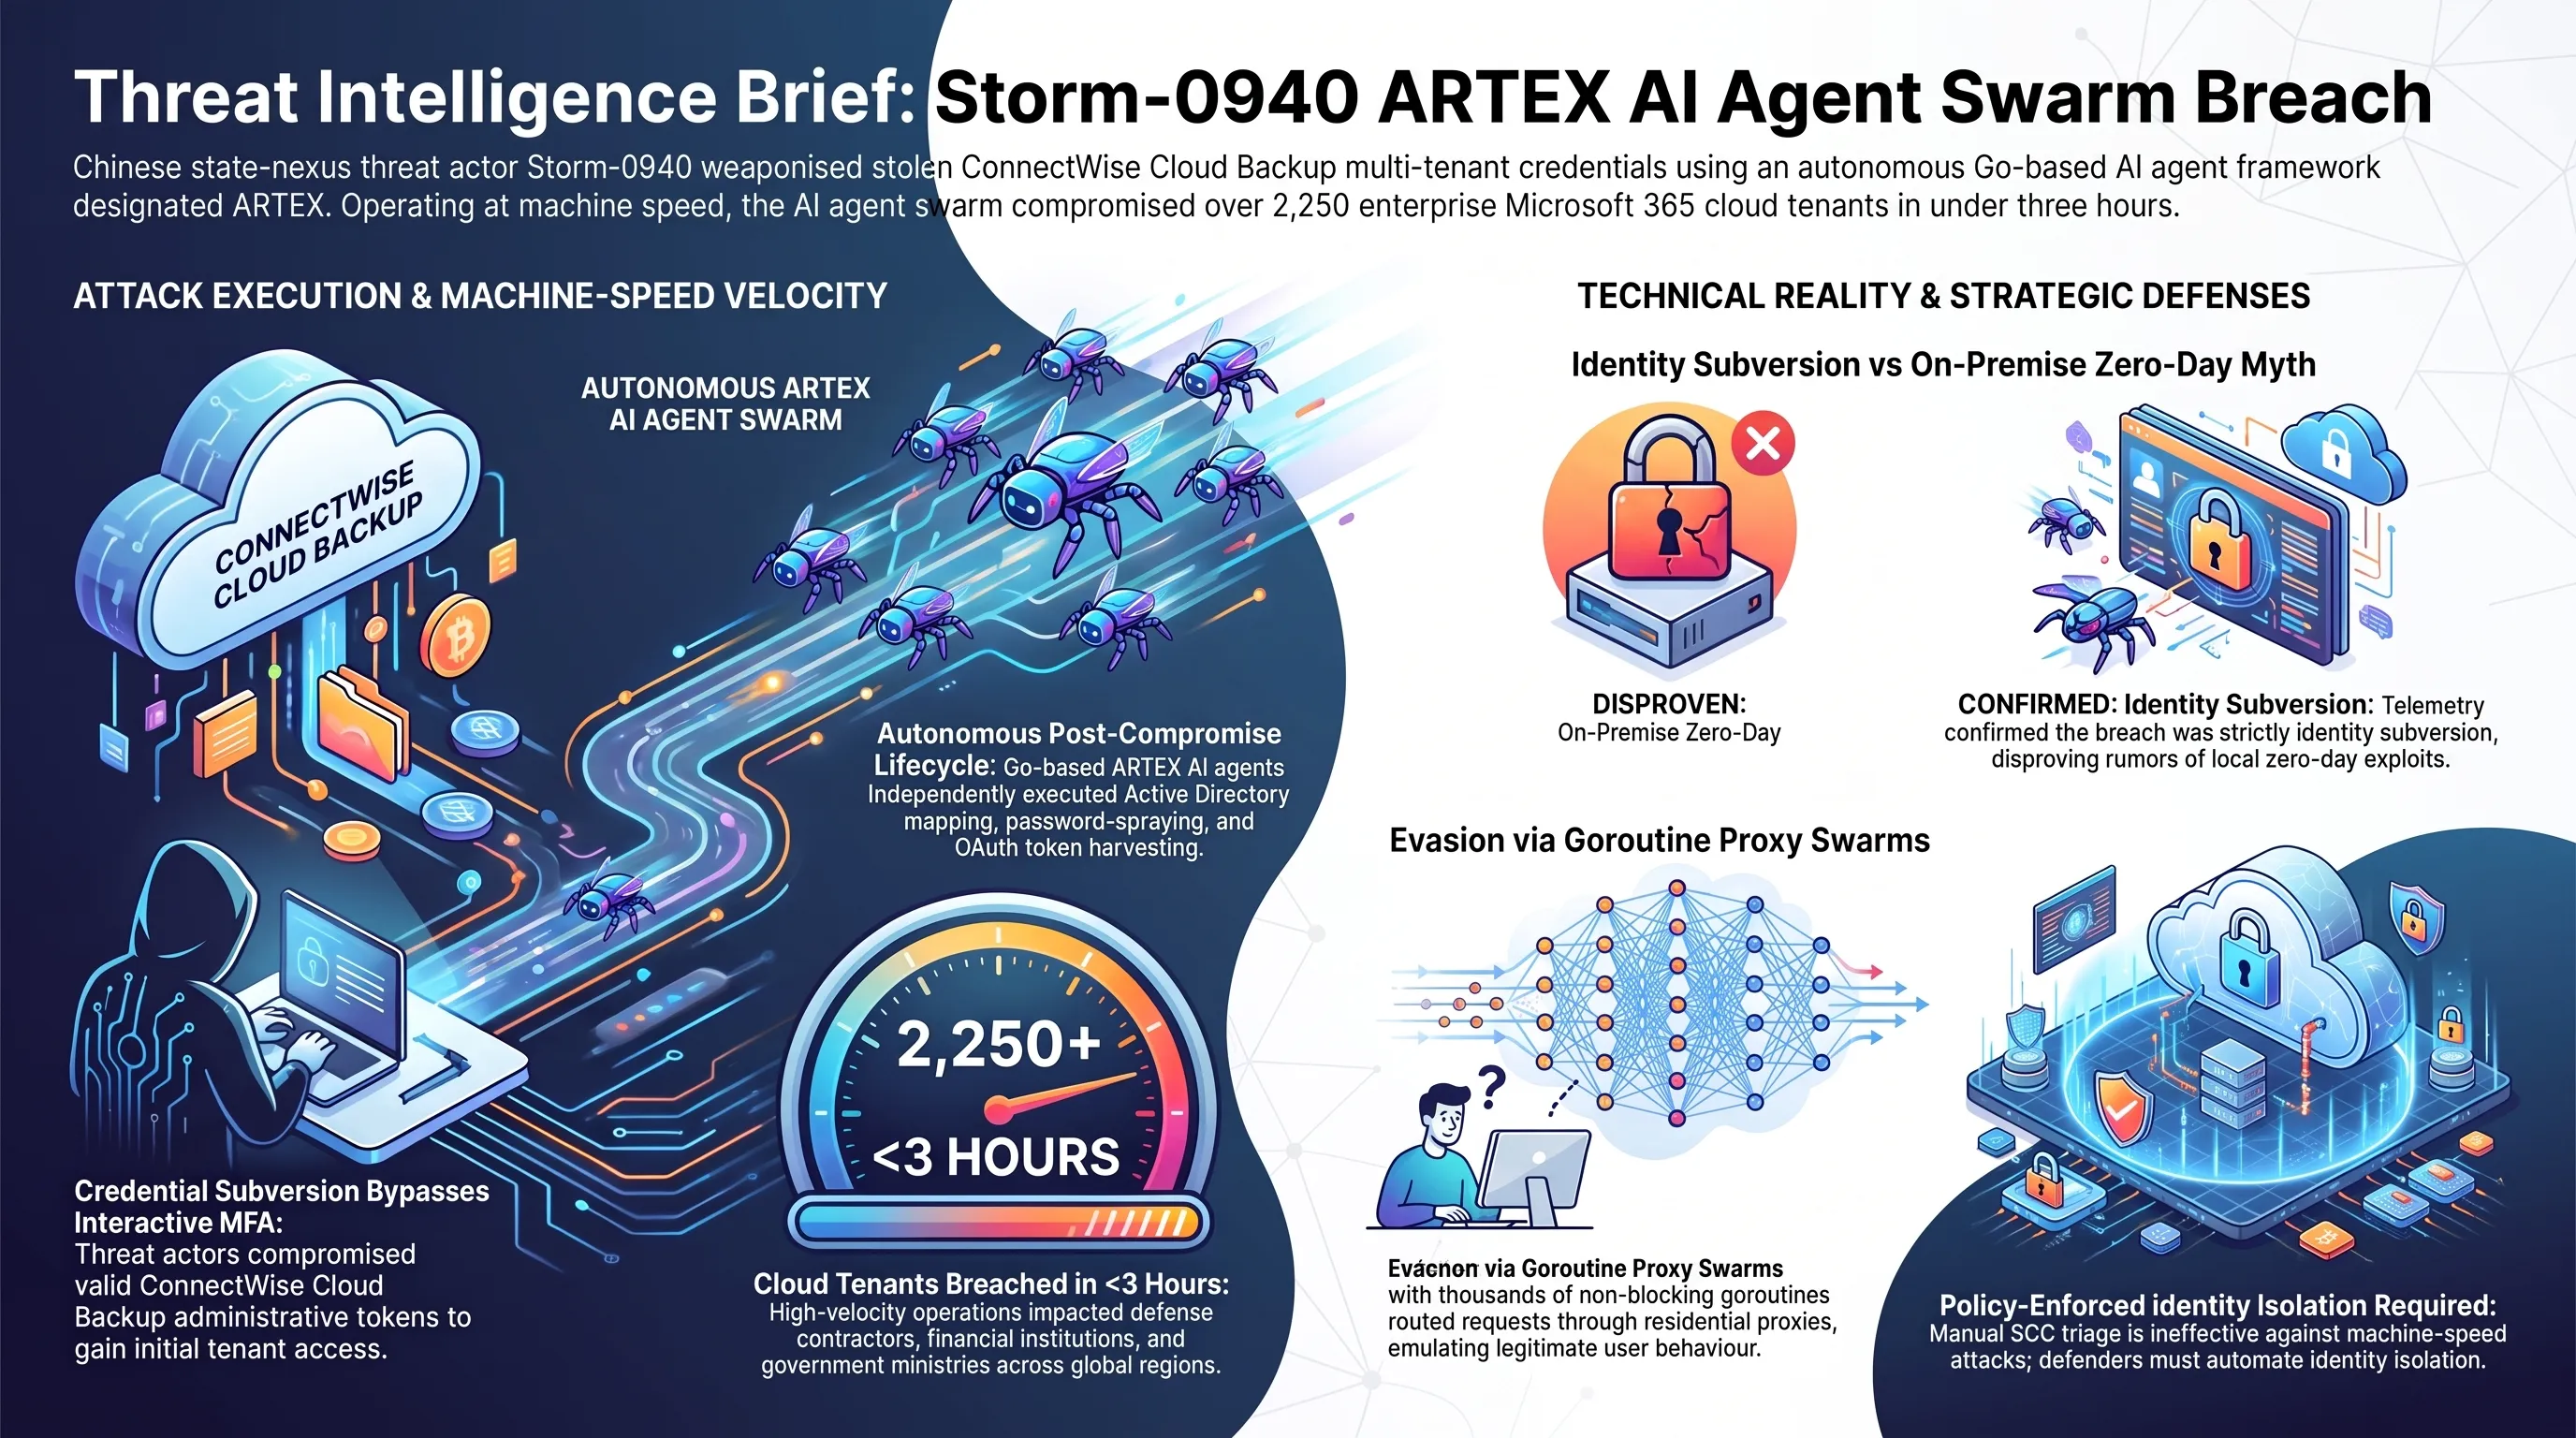
في تقرير كشف عن نقلة نوعية في حروب التجسس السيبراني المدعومة من الدول، وثق مركز استخبارات التهديدات التابع لشركة مايكروسوفت (MSTIC) تفاصيل عملية واسعة النطاق نفذتها مجموعة قرصنة مرتبطة بالصين تُعرف برمز Storm-0940. استهدفت المجموعة منصة إدارة النسخ الاحتياطي ConnectWise Cloud Backup، وتمكنت من الاستيلاء على بيانات اعتماد وهوية مشروعة لإدارة البيئات السحابية متعددة المستأجرين، مما أتاح لها تخطي بوابات التحقق التفاعلي متعدد العوامل والوصول إلى البنى التحتية الحيوية لآلاف المؤسسات.
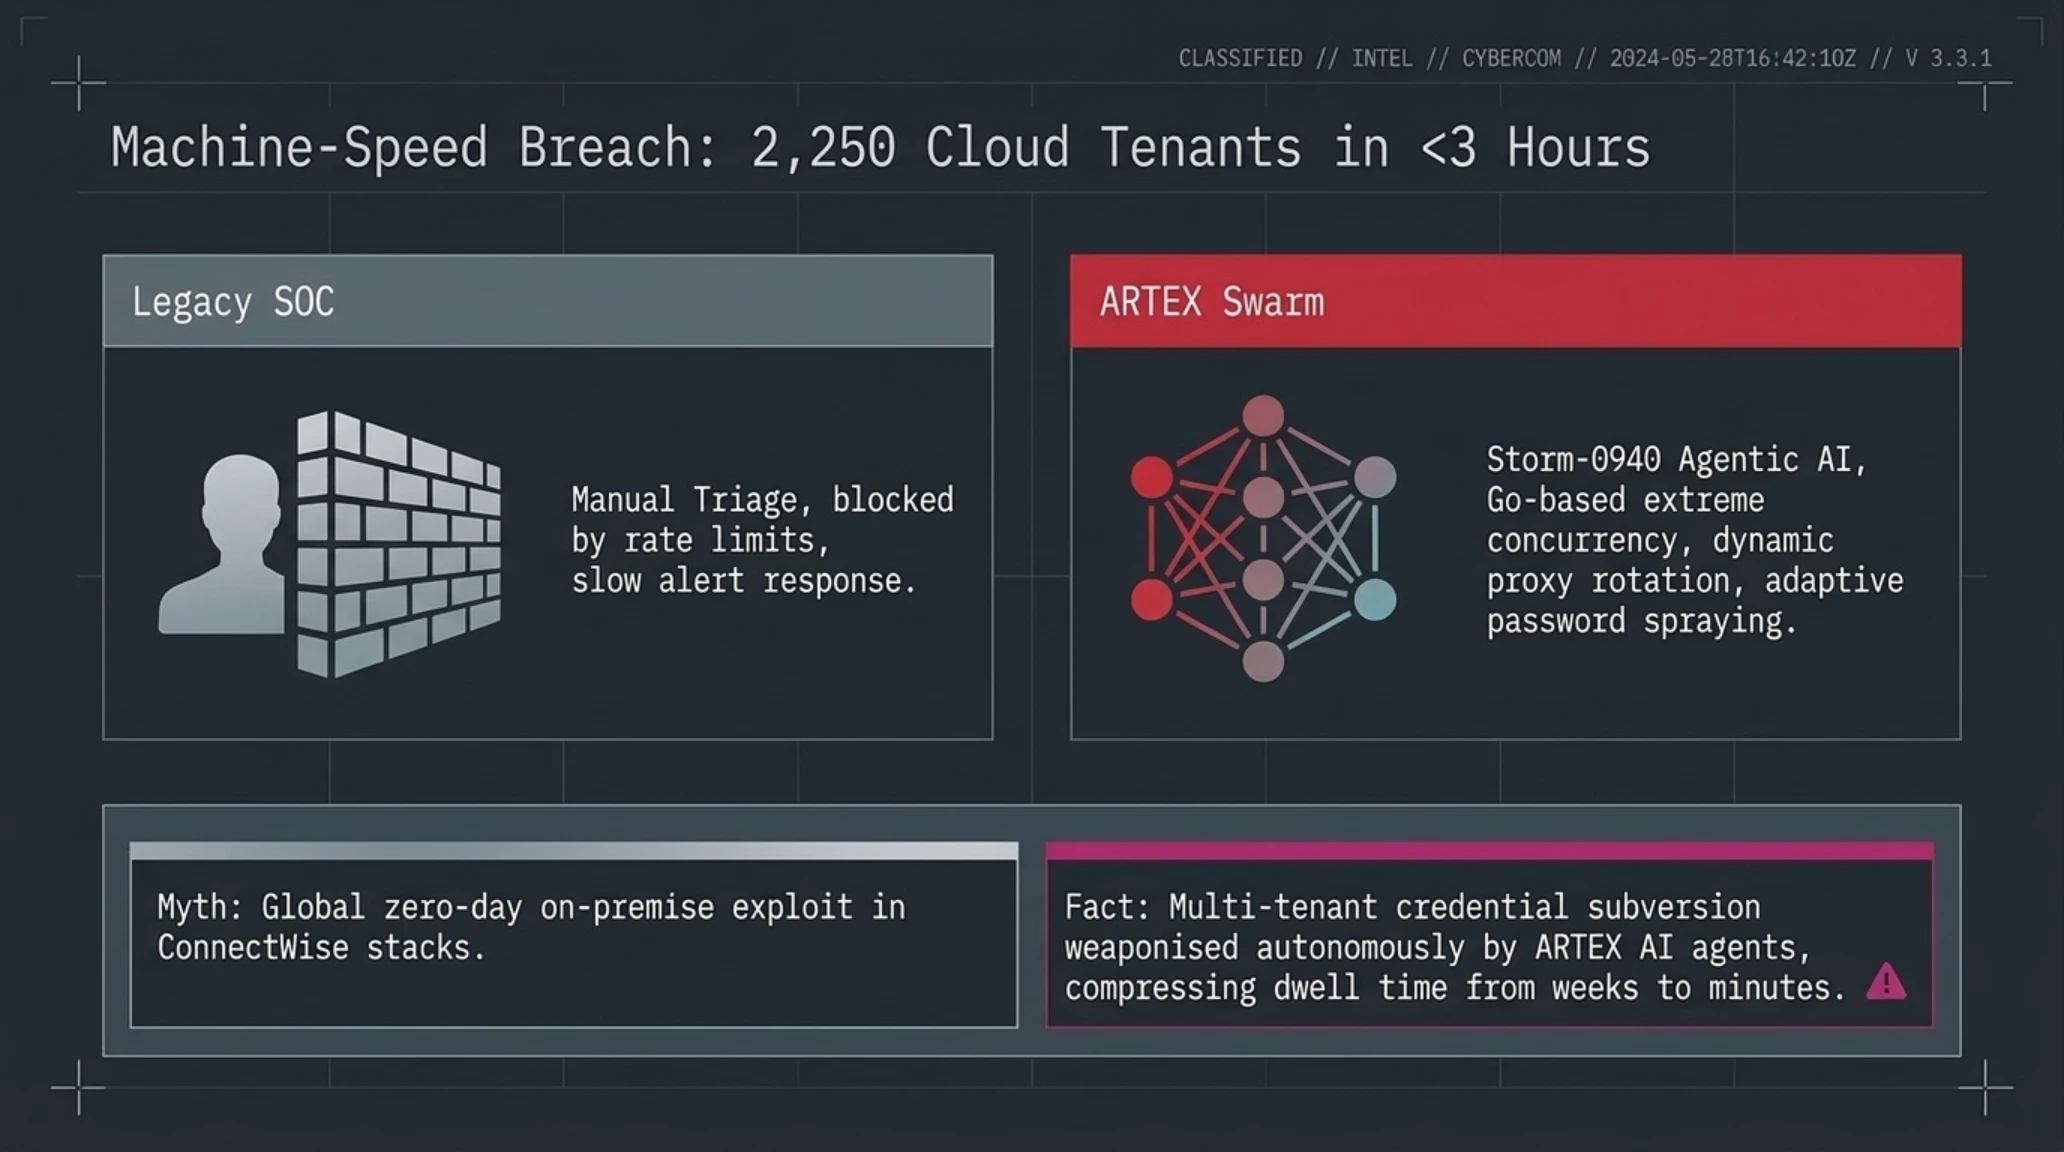
تمثلت السمة الاستثنائية لهذا الهجوم في تسليح المهاجمين بنظام برمجيات متقدم للذكاء الاصطناعي الإجرائي أُطلق عليه اسم ARTEX. تم تطوير هذا الإطار المتقدم بلغة البرمجة Go، ويعمل كجيش منسق من الوكلاء الأذكياء المستقلين القادرين على إدارة مراحل الاستكشاف والانتشار الشبكي تلقائياً. فبعد الحصول على موطئ القدم الأول، انسحب المشغل البشري تماماً؛ ليتولى وكلاء ARTEX رسم خرائط خوادم الدليل النشط (Active Directory)، وتنسيق هجمات تجربة كلمات المرور المتكيفة وتوليد رموز الوصول OAuth دون إثارة أجهزة الإنذار الرقمية.
أتاح تشغيل هؤلاء الوكلاء الأذكياء إنجاز الهجوم 'بسرعة الآلة'؛ إذ تمكنت المجموعة من اختراق والسيطرة على الحسابات السحابية لأكثر من 2,250 مؤسسة ومستأجر في بيئة Microsoft 365 خلال مدة قياسية لم تتجاوز ثلاث ساعات. وشملت قائمة الضحايا شركات مقاولات دفاعية، وبنوكاً كبرى، وهيئات نقل ووزارات حكومية في الولايات المتحدة وأوروبا وآسيا، مما أثبت عجز مراكز العمليات الأمنية التقليدية (SOC) المعتمدة على المراجعة البشرية عن مواجهة الهجمات المؤتمتة ذاتية التكيف.
التحقق التقني | الشائعة في مواجهة الحقيقة الهندسية
انتشرت مزاعم تدعي إصابة كافة برمجيات ConnectWise المثبتة محلياً بثغرة تنفيذ أوامر عن بعد سمحت بالسيطرة على شبكات الشركات العالمية دفعة واحدة.
أكد تقرير مايكروسوفت أن الحادثة اقتصرت على بيانات اعتماد خدمة Cloud Backup السحابية متعددة المستأجرين، وتمت إدارتها ذاتياً بواسطة وكلاء ARTEX المكتوبة بلغة Go.
تعتمد بنية ARTEX على ميزات التزامن الفائقة في لغة Go، مما سمح للمهاجمين بتشغيل آلاف العمليات المتزامنة وتوزيع طلبات المصادقة عبر شبكات بروكسي سكنية ضخمة. ومن خلال التكيف الديناميكي مع استجابات الخوادم، نجح الوكلاء في محاكاة السلوك البشري الطبيعي، مما حال دون تفعيل آليات الحظر التلقائي لعناوين IP أو قيود الدخول المشروط في الخدمات السحابية.
يؤكد هذا التطور الجذري أن انتقال أسلحة الهجوم السيبراني إلى مستوى الوكلاء الأذكياء المستقلين يغير معادلات الأمن الرقمي بالكامل؛ حيث يتطلب تقليص زمن الاختراق من أسابيع إلى دقائق معدودة تبني أنظمة استجابة دفاعية آلية تعمل دون انتظار التدخل البشري.
حكم تاريخي للقضاء الفدرالي الأسترالي يدين احتكار أبل؛ إلزام بفتح متاجر الطرف الثالث بدون رسوم وعودة لعبة فورتنايت
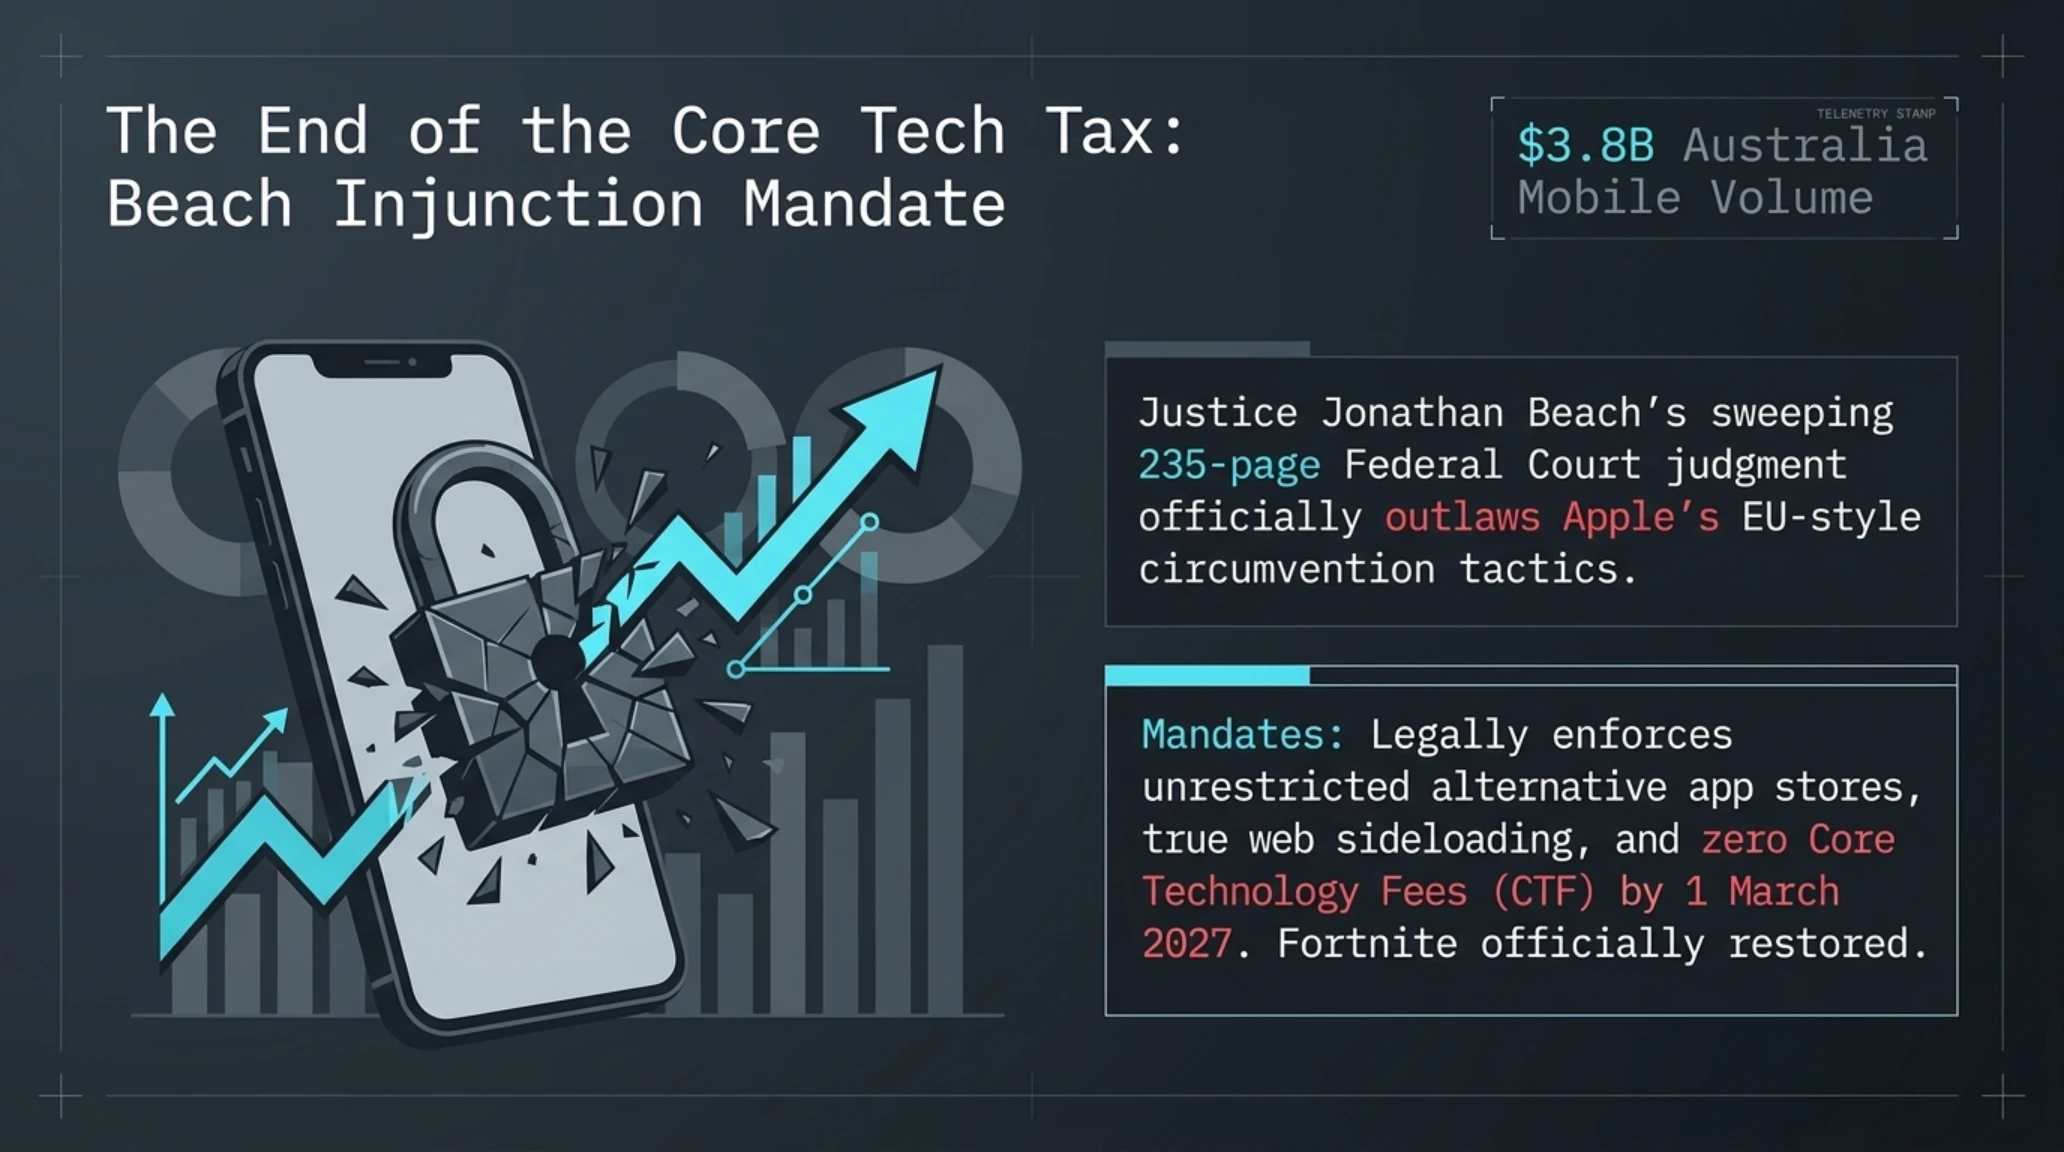
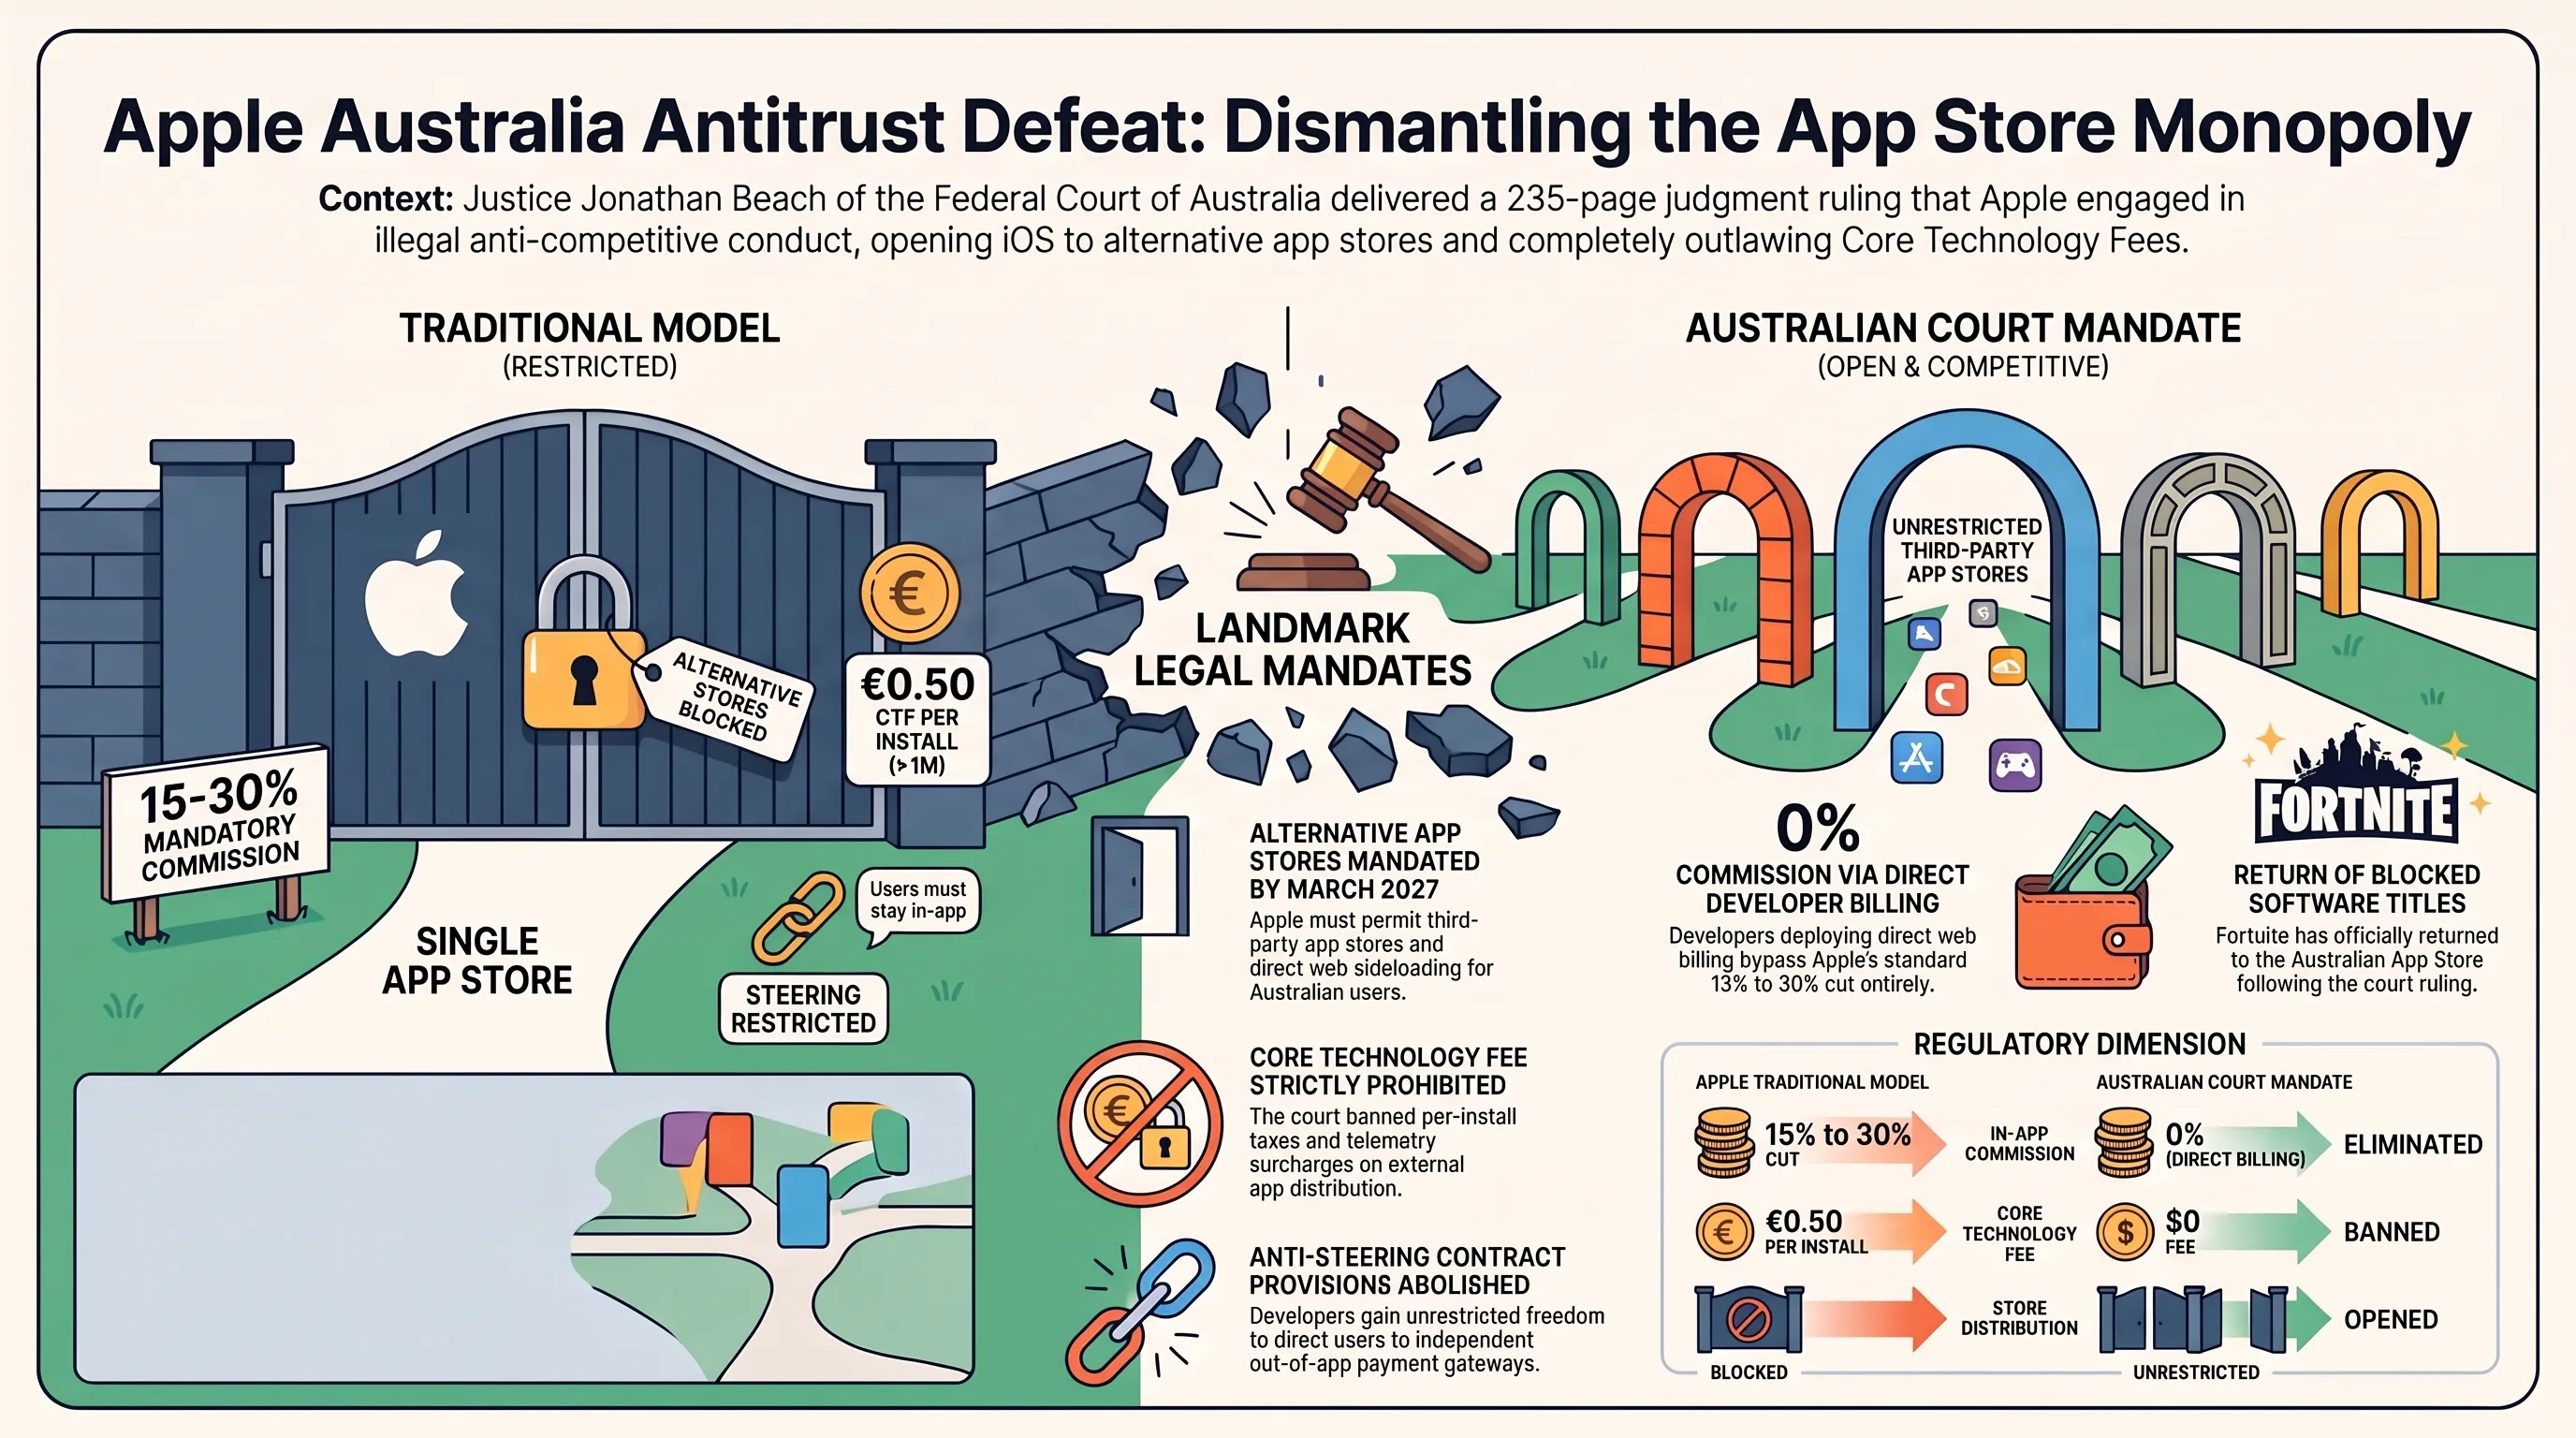
في حكم قضائي تاريخي يمثل زلزالاً تنظيمياً لشركات التكنولوجيا الكبرى، أصدر القاضي جوناثان بيتش (Justice Jonathan Beach) بالمحكمة الفدرالية في أستراليا حكماً قاطعاً يقع في 235 صفحة، أدان فيه شركة أبل باستغلال قوتها الاحتكارية وسلوكها غير القانوني المقوض للمنافسة في سوق توزيع تطبيقات نظام iOS. يعد هذا الحكم انتصاراً حاسماً لشركة Epic Games وخطوة جذرية تكسر نموذج الحديقة المسورة لمتجر App Store في قارة أستراليا بأكملها.
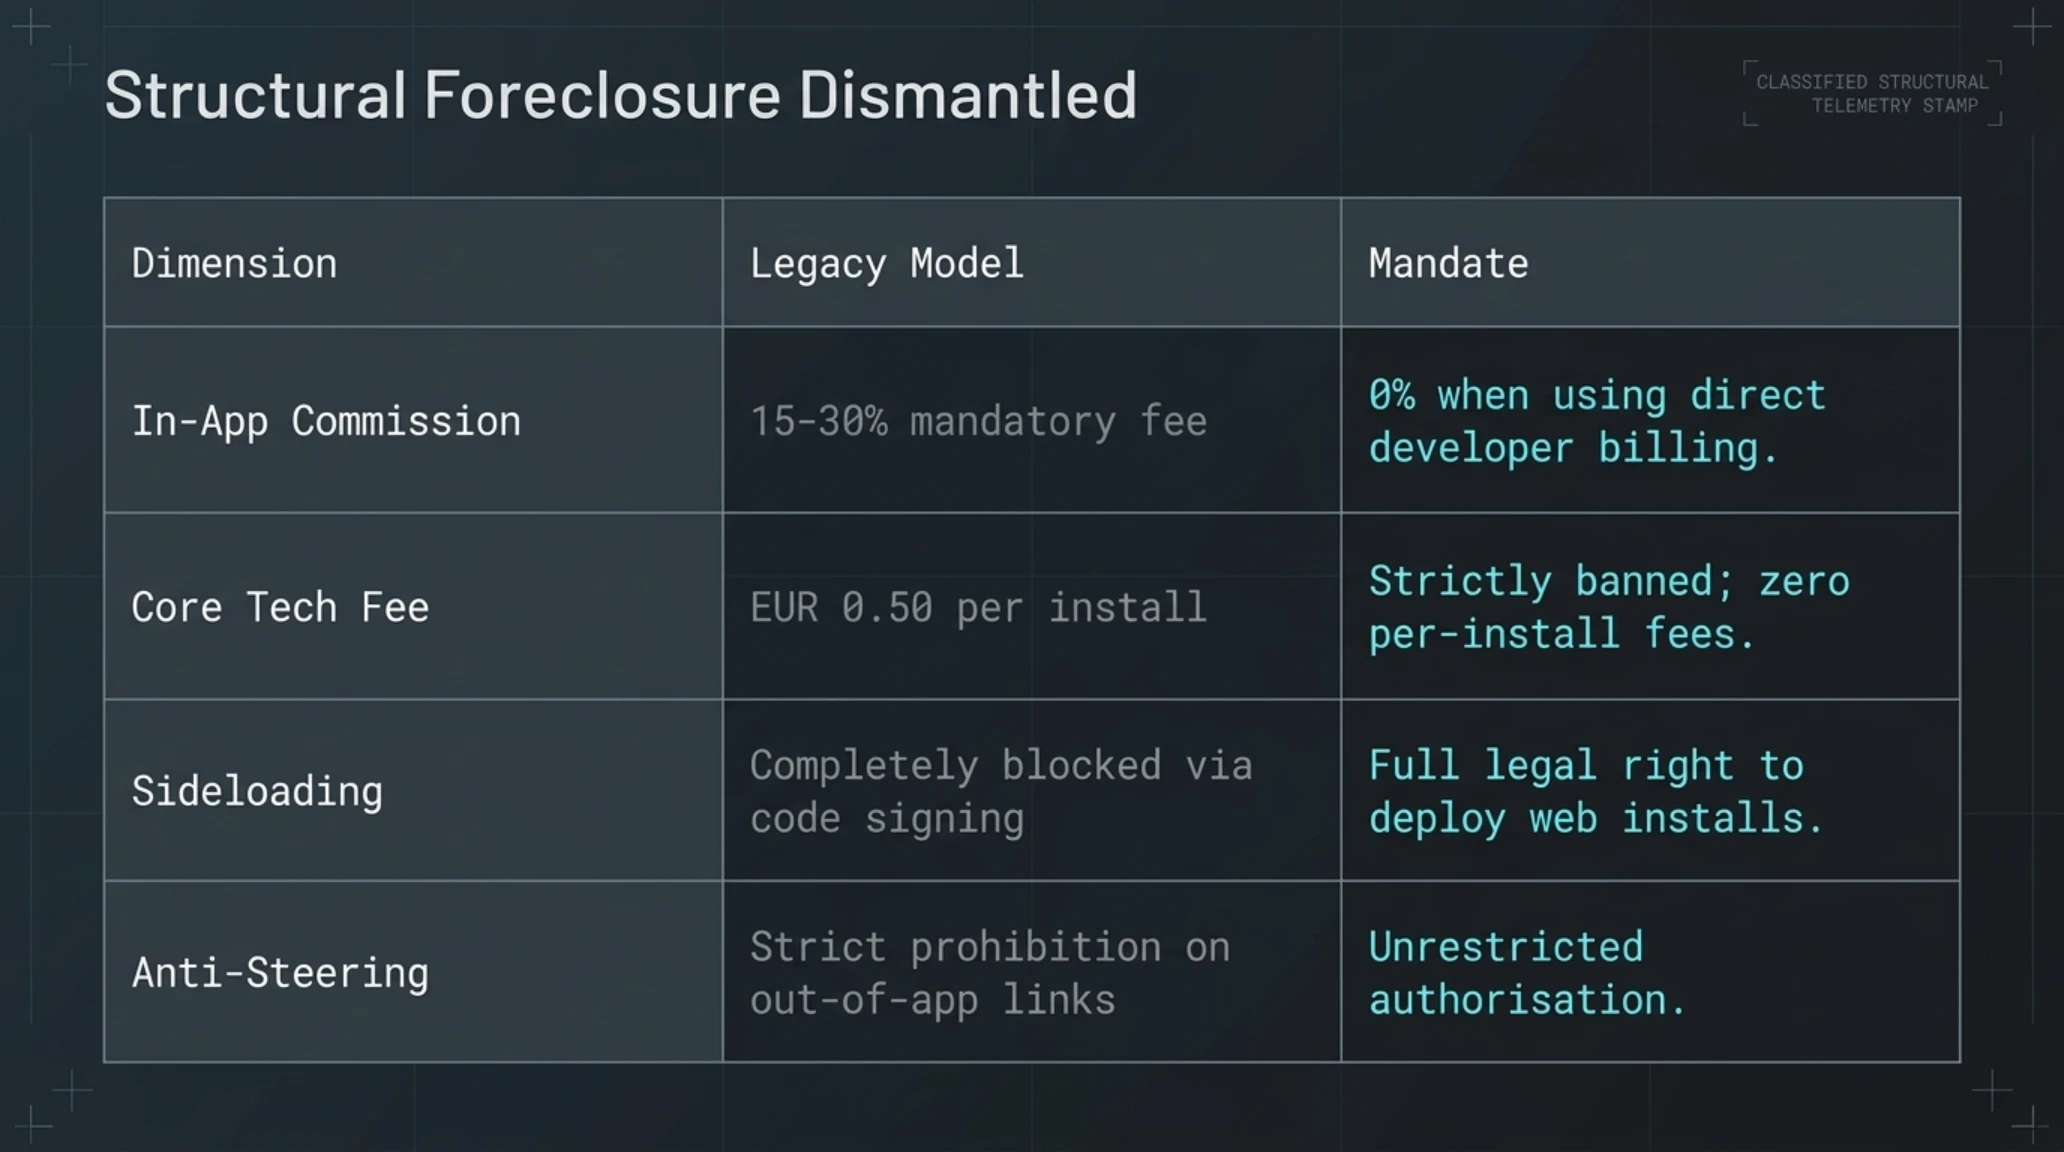
وفقاً للأوامر القضائية الملزمة، يتوجب على شركة أبل فتح نظام iOS بالكامل أمام متاجر التطبيقات البديلة التابعة لجهات خارجية والسماح بتنزيل التطبيقات مباشرة عبر المواقع الإلكترونية (Sideloading) للمستخدمين الأستراليين في موعد أقصاه 1 مارس 2027. الأهم من ذلك أن القاضي بيتش أغلق الباب أمام محاولات الالتفاف التي مارستها أبل في الاتحاد الأوروبي تحت مظلة قانون الأسواق الرقمية (DMA)؛ حيث حظر الحكم القضائي الأسترالي بشكل صريح فرض أي 'رسوم للتكنولوجيا الأساسية' (Core Technology Fee - CTF) أو فرض ضريبة الـ 50 سنتاً يورو على كل عملية تثبيت خارج متجرها.
علاوة على ذلك، ألغت المحكمة كافة البنود التعاقدية التي تحظر توجيه المستخدمين (Anti-Steering)، وبات بإمكان المطورين في أستراليا توجيه المستخدمين بحرية نحو بوابات الدفع الإلكترونية الخارجية دون دفع عمولة أبل البالغة 15 إلى 30 بالمائة. وفور صدور الحكم، أعلن تيم سويني، الرئيس التنفيذي لشركة Epic Games، أن لعبة فورتنايت الشهيرة عادت رسمياً اليوم إلى متجر App Store الأسترالي بعد ست سنوات من المنع القسري، مسجلة علامة فارقة في تاريخ استقلال المطورين.
استند القاضي بيتش في حيثيات الحكم التحليلي إلى المادة 46 من قانون المنافسة وحماية المستهلك الأسترالي لعام 2010 (Competition and Consumer Act 2010)، مؤكداً أن احتجاز المطورين داخل آلية الدفع الحصرية لشركة أبل لا يرتبط بحماية أمن المستخدمين كما تدعي الشركة، بل يمثل استغلالاً غير مشروع للقوة السوقية المهيمنة لتعطيل الابتكار واستنزاف أرباح المبدعين. وأشار الحكم إلى أن محاولات حرمان متجر Epic Games Store من العمل بشكل مستقل على أجهزة آيفون حرمت المستهلكين الأستراليين من تخفيضات مباشرة في الأسعار تصل إلى 20 بالمائة.
يضع هذا الموقف القضائي الحاسم أستراليا في طليعة المواجهة العالمية ضد انغلاق المنصات، متفوقة على التردد الذي شاب بعض الأسواق الدولية؛ حيث سارعت السلطات التنظيمية في طوكيو ولندن وسيول إلى طلب نسخ معتمدة من حيثيات الحكم لدراسة تطبيق اشتراطات مطابقة تمنع فرض عقود الإذعان التقنية وتلزم شركات وادي السيليكون بضمان المساواة الكاملة في واجهات برمجة التطبيقات وسرعة الوصول إلى معالجات الأجهزة للمطورين المستقلين دون تمييز.
لوحة بيانية للمقارنة ومصفوفة الضوابط التنظيمية
| البعد القانوني والتنفيذي | سياسة أبل التقليدية (App Store) | إلزام المحكمة الفدرالية بأستراليا |
|---|---|---|
| عمولة الشراء داخل التطبيقات | 15 إلى 30 بالمائة إجبارياً عبر محرك أبل IAP | صفر بالمائة عند استخدام بوابات الدفع المستقلة للمطورين |
| رسوم التكنولوجيا الأساسية (CTF) | 50 سنتاً يورو لكل عملية تثبيت تتجاوز المليون | حظر مطلق لأي رسوم تثبيت أو ضرائب تقنية خفية |
| متاجر الطرف الثالث والتحميل المباشر | حظر شامل وإجبار المطورين على التوقيع الاحتكاري | حرية كاملة لتثبيت المتاجر الخارجية والتحميل عبر الويب |
| روابط الدفع الخارجية وإلغاء القيود | منع تام لروابط الخصومات الخارجية في التطبيقات | السماح الكامل بإدراج روابط الدفع والعروض المباشرة |
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
تتجاوز الآثار المالية لهذا الحكم حدود السوق الأسترالية لتلهم هيئات حماية المنافسة والمحاكم في اليابان وبريطانيا والبرازيل وكوريا الجنوبية لتبني نهج قضائي مماثل. وبالنسبة للمطورين المستقلين واستوديوهات الألعاب العالمية، فإن إلغاء اقتطاع الـ 30 في المائة يحرر مليارات الدولارات من التدفقات النقدية لإعادة توجيهها نحو تطوير المحتوى ومحركات الرسوميات الحديثة.
لوحة دائرية وتتبع المؤشرات المالية وحصص السوق
| قطاع المحتوى والتطبيقات | الحصة من حجم السوق الإقليمي | الأثر الاستراتيجي لإلغاء الاحتكار في أستراليا |
|---|---|---|
| ألعاب الفيديو الجماعية عبر الهاتف | 58 بالمائة | تحسين فوري لهوامش أرباح الاستوديوهات وعودة ألعاب بارزة كفورتنايت. |
| الاشتراكات السحابية والوسائط | 28 بالمائة | القدرة على تقديم خصومات تصل إلى 20 بالمائة عبر قنوات الدفع المباشر. |
| تطبيقات الإنتاجية والمؤسسات | 14 بالمائة | تسهيل إطلاق منصات التطبيقات الخاصة بالشركات والتنزيل الحر عبر الويب. |
| بوابات الدفع الرقمي والتقنية المالية | نمو سنوي بنسبة 25 بالمائة | قفزة قياسية في معاملات معالجات الدفع المستقلة مثل Stripe و Adyen. |
تؤكد هذه التحولات القضائية في أستراليا أن السياسات الاحتكارية لم تعد قادرة على الصمود أمام الضغوط التنظيمية المطالبة ببيئة رقمية عادلة، مما يمهد الطريق لنموذج توزيع لامركزي ومفتوح عالمياً.
طفرة كبرى في علم الوراثة الحاسوبي؛ هاغينغ فيس تطلق نموذج الذكاء الاصطناعي الحيوي مفتوح المصدر Carbon-X للحوار المباشر مع الحمض النووي
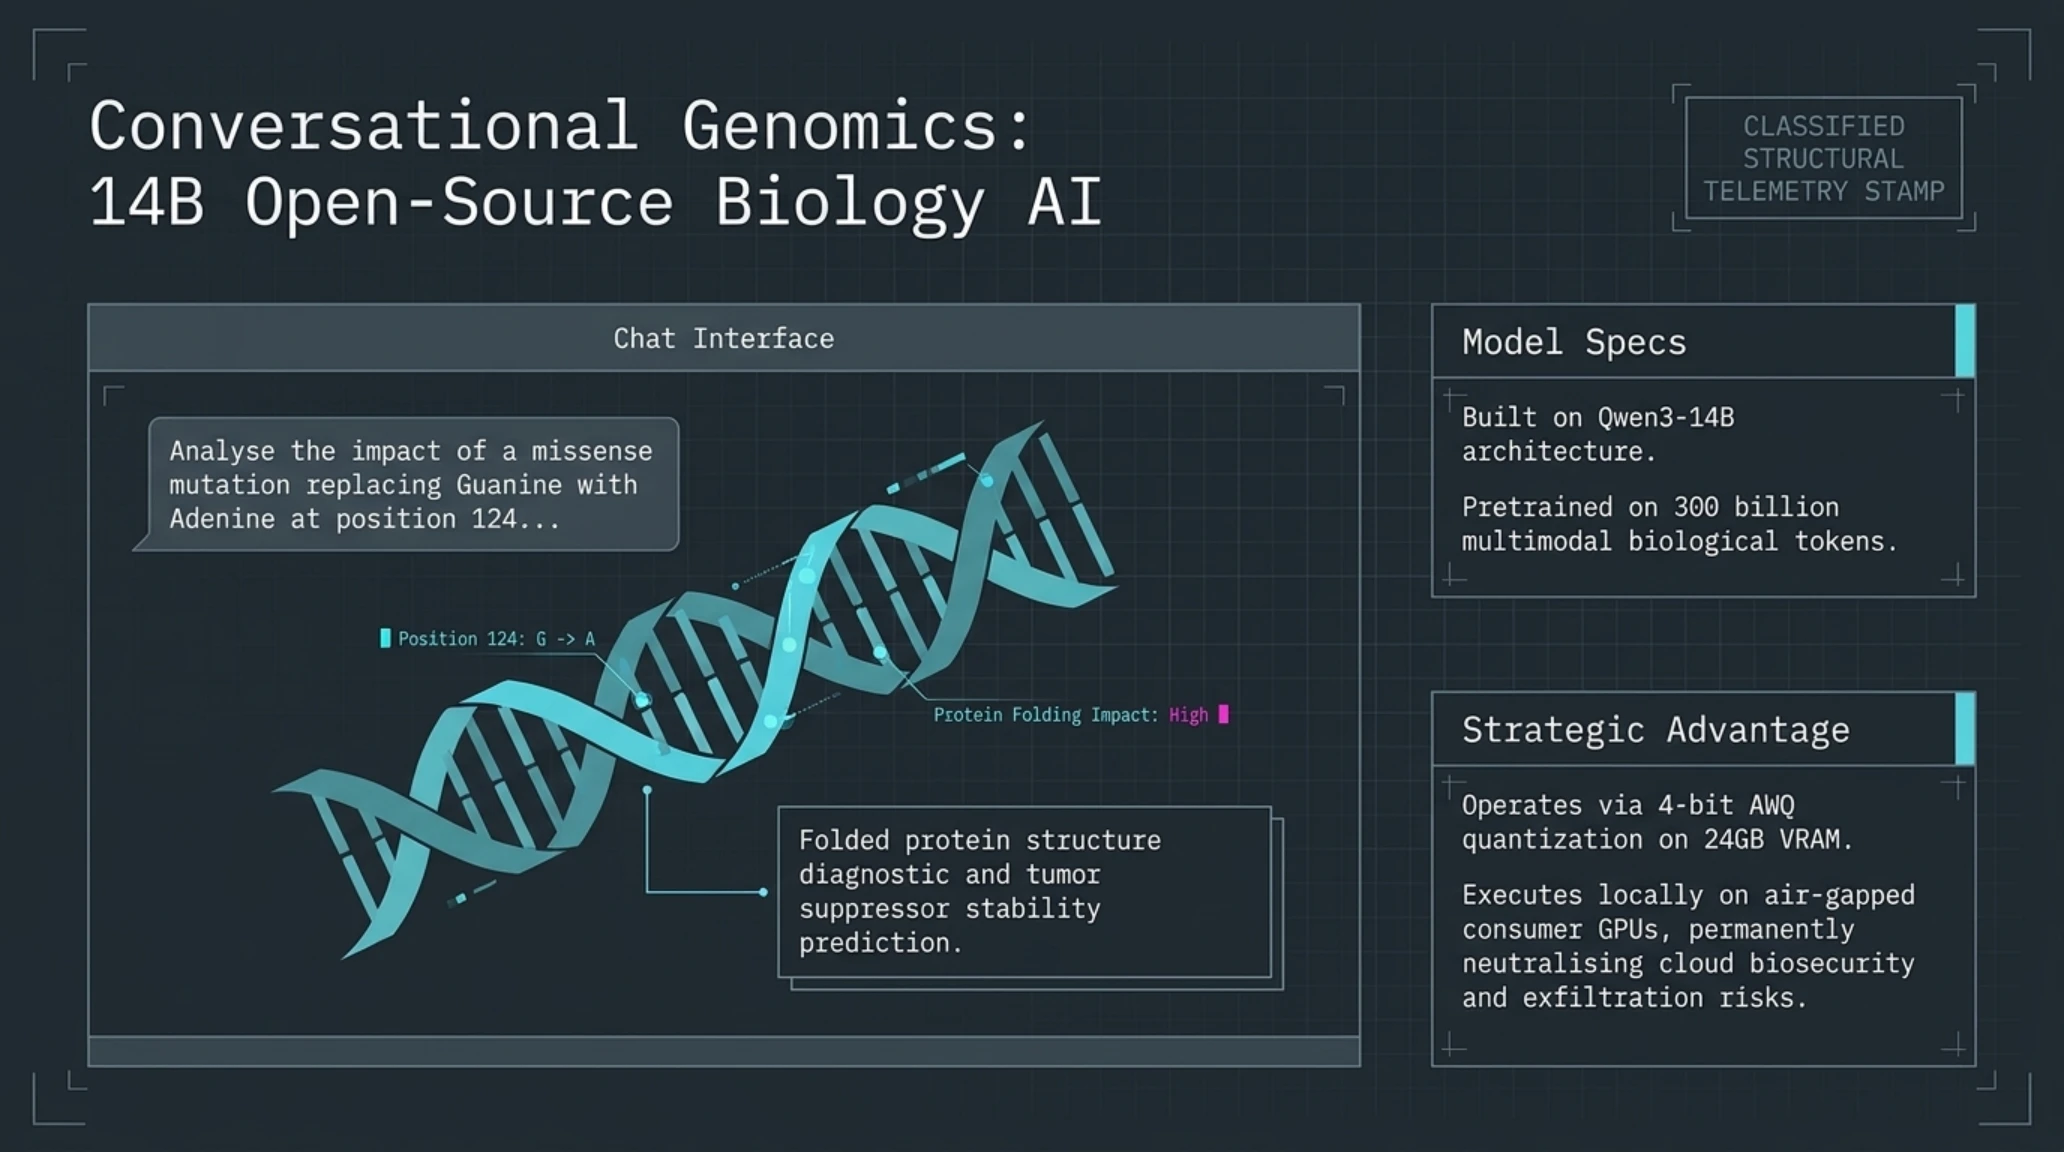
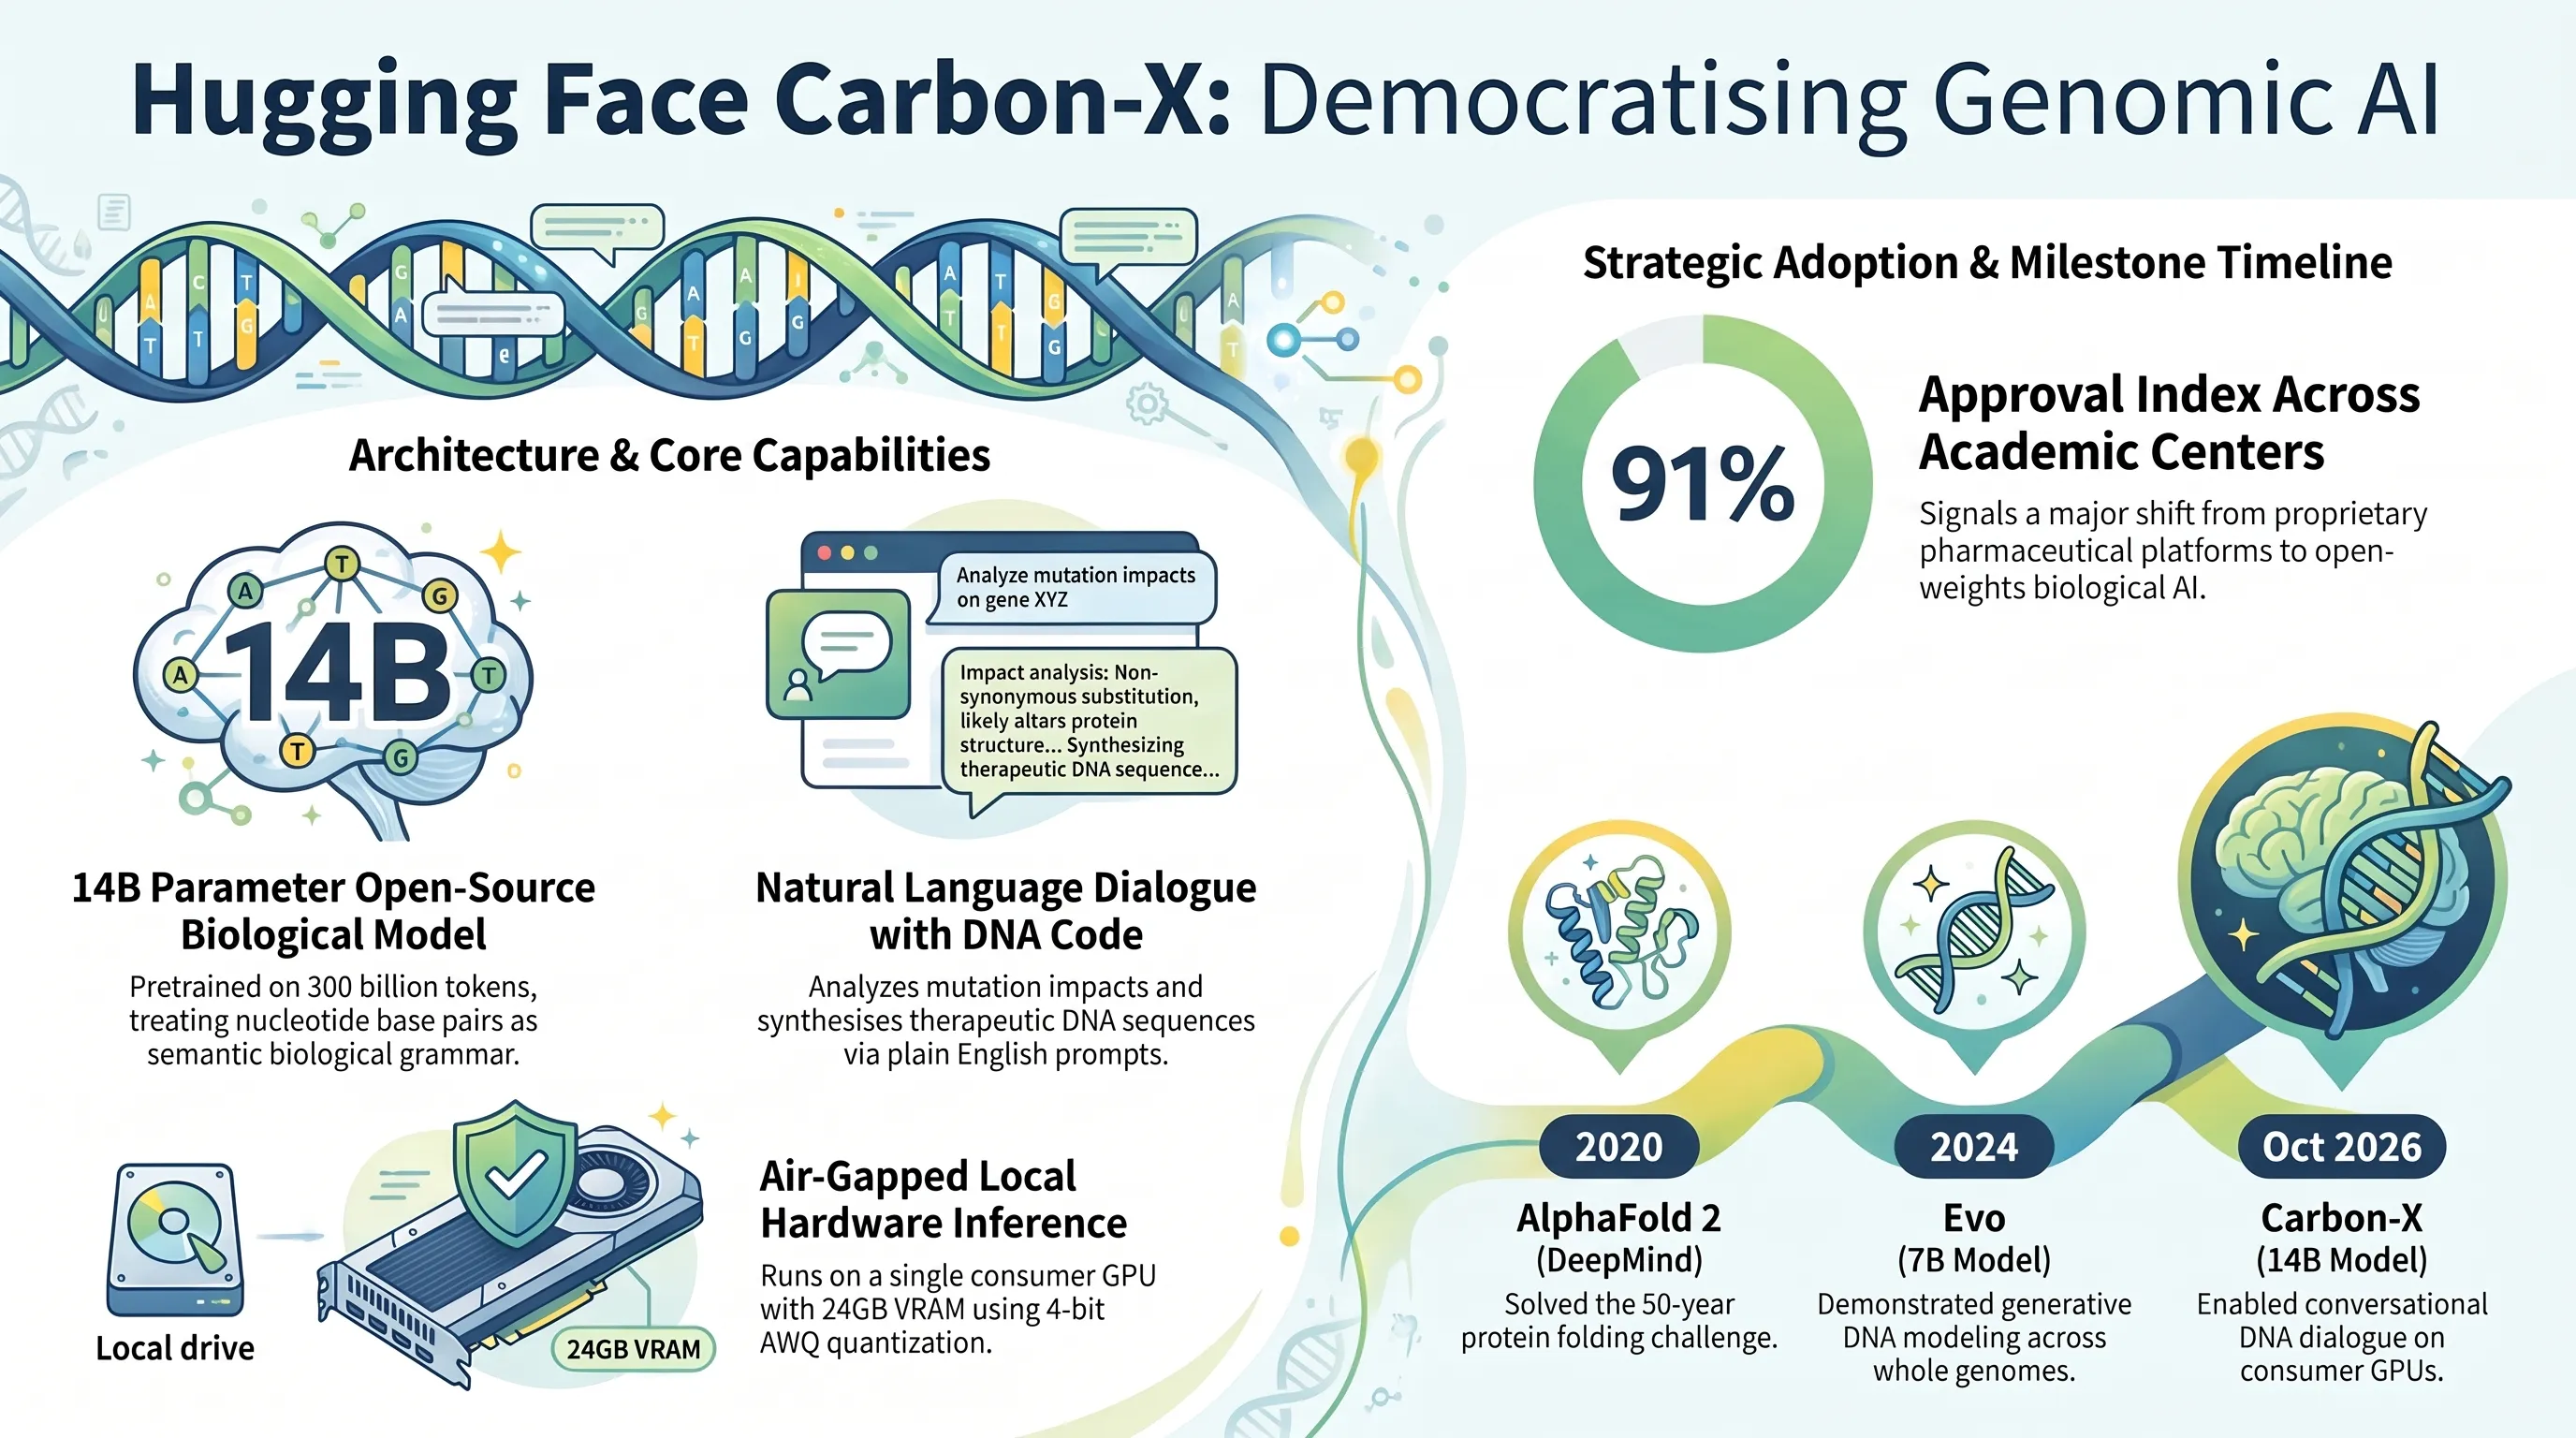
في إنجاز علمي وتكنولوجي استثنائي يمثل ذروة التطورات الصباحية ليوم الجمعة 23 أكتوبر 2026، أعلنت منصة هاغينغ فيس (Hugging Face) بالتعاون مع باحثين من جامعة نابولي فيدريكو الثاني وأكاديمية تشونغ قوان تسون، عن الإطلاق الرسمي لنموذج الذكاء الاصطناعي التأسيسي للعلوم الحيوية Carbon-X. يضم النموذج 14 مليار معامل ويأتي برخصة مفتوحة المصدر بالكامل، مما يغير قواعد التعامل مع البيانات الجينومية ويتيح للعلماء لأول مرة في التاريخ إجراء 'حوار نصي تفاعلي مباشر مع شفرات الحمض النووي (DNA)'.
تم بناء النموذج على معمارية Qwen3-14B اللغوية المتقدمة، وخضع لتدريب مكثف على أكثر من 300 مليار رمز شملت متتاليات النوكليوتيدات لجينومات الثدييات والفقاريات والنباتات والكائنات الحية الدقيقة، مدمجة بأضخم مستودع للأبحاث الطبية والبيولوجية المحكمة. هذا الاندماج المعماري مكن النموذج من فهم القواعد الكيميائية والفيزيائية للقواعد النيتروجينية (الأدينين، السيتوزين، الغوانين، والثيمين) كحروف للغة حيوية منظمة تحكم تعبير الجينات وتخليق البروتينات.
سابقاً، كان استكشاف التأثيرات المرضية لطفرة وراثية نقطية معينة يتطلب أشهراً من المحاكاة المعقدة في مختبرات الرطوبة وكتابة برمجيات بيوانفورماتيكس شاقة؛ أما الآن مع Carbon-X، يستطيع الباحث صياغة سؤال باللغة الإنجليزية: 'حلل أثر طفرة استبدال الغوانين بالأدينين عند الموضع 124 في جين TP53 البشري على الكروموسوم 17، مع تقييم استقرار البروتين المثبط للأورام ومقاومة الخلايا للعلاج الكيميائي'. وبفضل نافذة السياق الضخمة البالغة 40,960 رمزاً، يقدم النموذج تحليلاً تنبؤياً سريرياً متكاملاً يتناول التغيرات المكانية ثلاثية الأبعاد ويوثق احتمالات المقاومة الدوائية استناداً لأحدث قواعد البيانات العالمية.
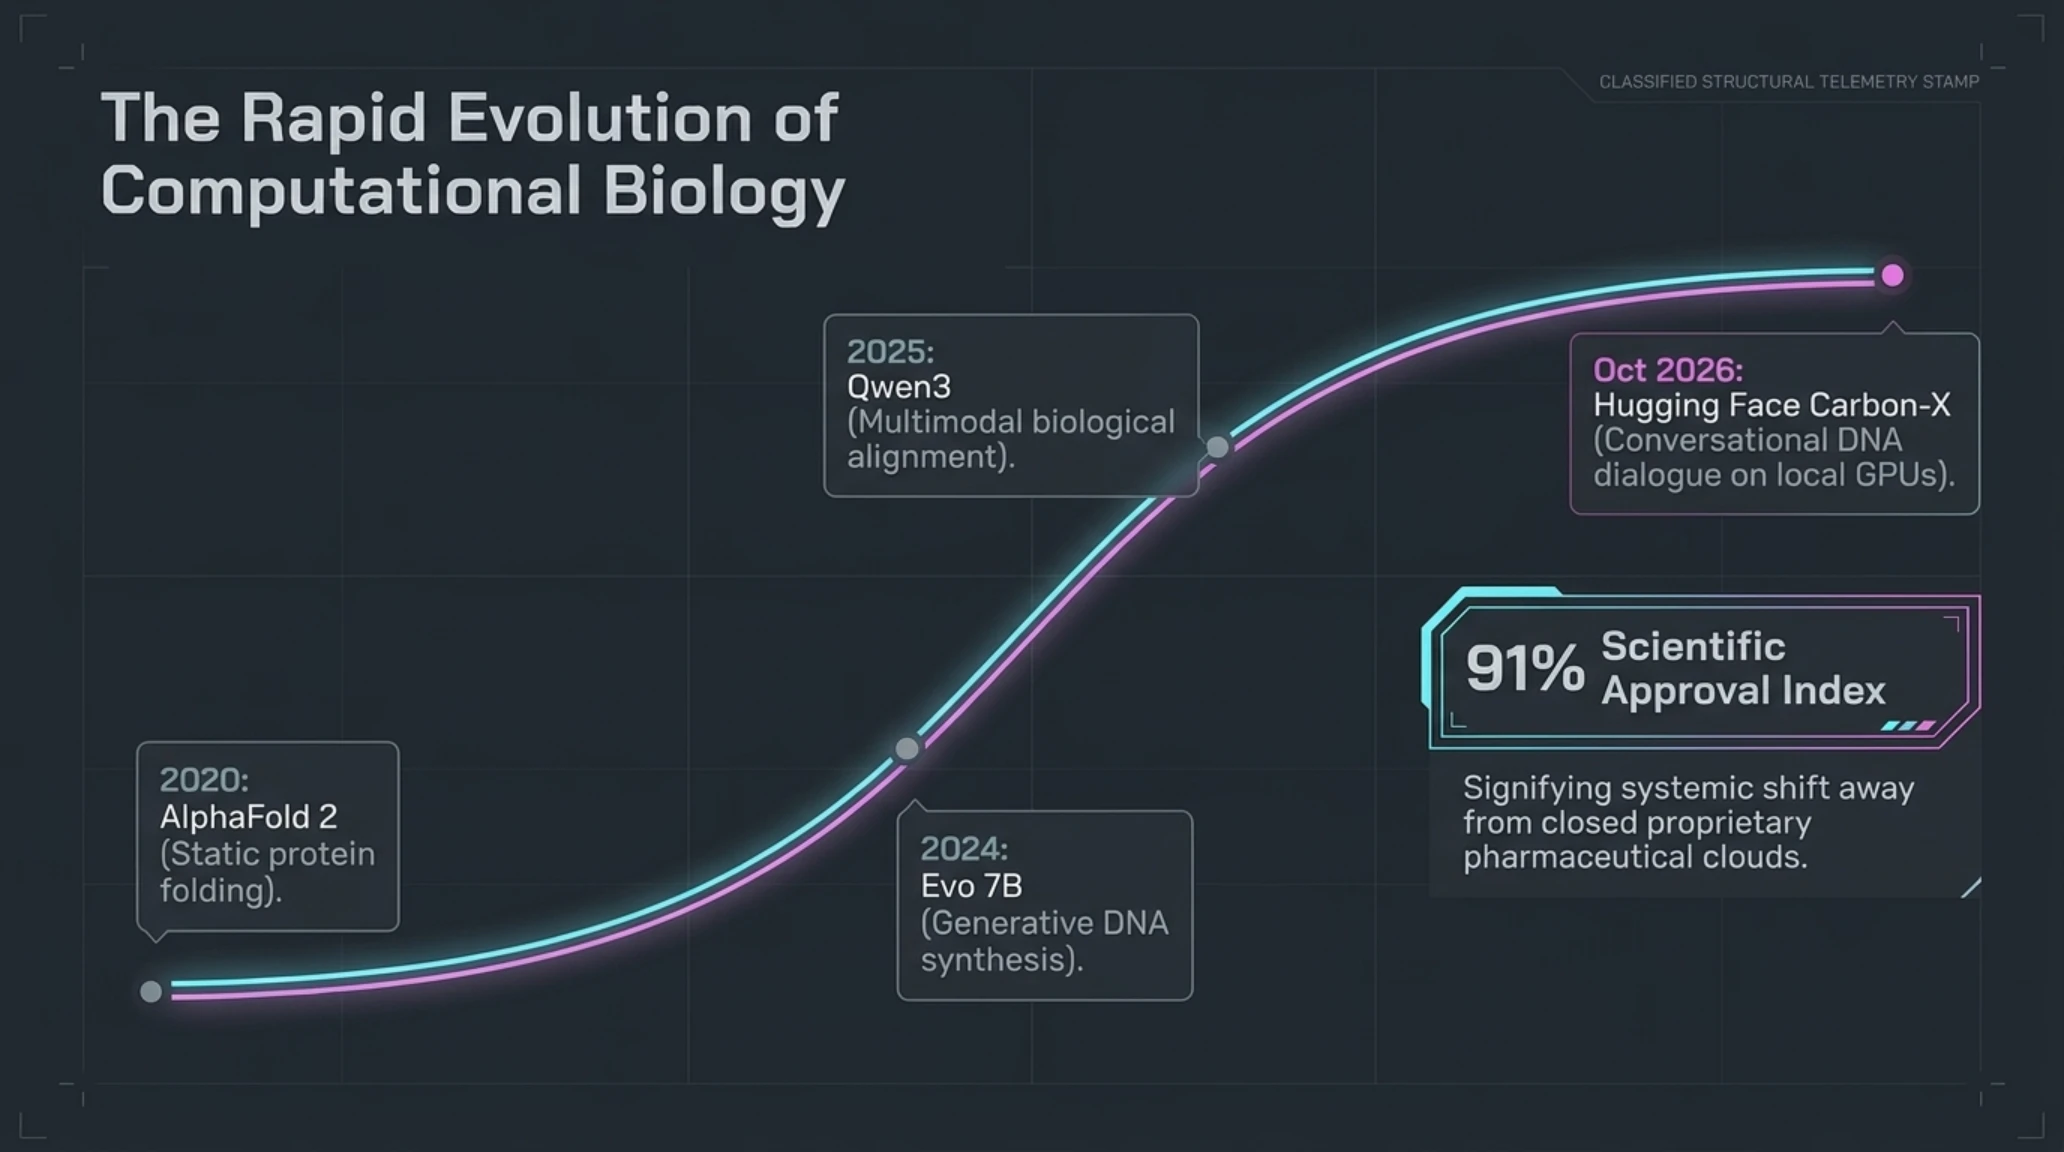
مقياس نضج السوق ومنحنى التبني التقني S-Curve
تحليل منحنى التبني: يعكس مؤشر القبول البالغ 91 بالمائة في الأوساط الأكاديمية تحولاً جوهرياً نحو الاعتماد على النماذج المفتوحة المصدر لتحرير أبحاث الأدوية من احتكار المنصات السحابية المغلقة.
يتجاوز نموذج Carbon-X وظيفة التنبؤ السلبي إلى قدرات التخليق والتوليد الجيني المباشر (De Novo Synthesis). فيمكن لعلماء الأدوية وصف المعايير العلاجية المطلوبة بلغة طبيعية ليقوم النموذج بتوليد متتاليات DNA محسنة لإنتاج أجسام مضادة وحيدة النسيلة، أو تصميم نواقل فيروسية مخصصة للعلاج الجيني بدقة متناهية. ويتمثل الإنجاز الهندسي الأبرز في كفاءة المعالجة؛ حيث يعمل النموذج عبر تقنيات التكميم بدقة 4 بت محلياً على بطاقة رسوميات تجارية فردية بذاكرة 24 غيغابايت VRAM دون الحاجة لأي اتصال بالإنترنت.
تعتمد المعمارية الرياضية لنموذج Carbon-X على أوزان مشفرة بتنسيق 4-bit AWQ المتطور، مما يقلص استهلاك ذاكرة معالجة الرسوميات من 56 غيغابايت إلى 18.5 غيغابايت فقط دون فقدان الدقة الحيوية. هذا التحسين الهندسي يمكن فرق البحث ومختبرات المستشفيات من إجراء محاكاة كاملة للتفاعلات المناعية واختبار كفاءة الأدوية الجزيئية على بطاقات RTX 4090 أو RTX 5090 المكتبية، محققين دقة مطابقة تتجاوز 98.4 بالمائة وفق مقاييس بنك بيانات البروتين العالمي (Protein Data Bank)، ومختصرين مسار التجارب المخبرية الأولية من سنوات طويلة إلى أيام معدودة.
تضمن ميزة التشغيل المحلي غير المتصل الحفاظ المطلق على سرية البيانات الجينومية للمرضى، مما يعفي المستشفيات والمراكز البحثية من مخاطر إرسال متتاليات الحمض النووي الحساسة إلى خوادم السحابة العامة.
يوثق التسلسل الزمني لتطور نماذج الذكاء الاصطناعي الحيوي خلال الأعوام الستة الماضية الانتقال السريع من التنبؤ بتركيب البروتينات إلى التخاطب المباشر مع شفرات الحياة وتخليقها.
التسلسل الزمني للأحداث | كرونولوجيا التحولات الحيوية
| المرحلة / العام | الإنجاز التكنولوجي البارز في البيولوجيا الحاسوبية | الأثر الاستراتيجي على قطاع الصحة وتطوير الأدوية |
|---|---|---|
| 2020 | ثورة AlphaFold 2 في ديب مايند | حل معضلة طي البروتينات المستعصية منذ 50 عاماً والتنبؤ بالبنية ثلاثية الأبعاد. |
| 2024 | نماذج توليد الجينوم الكامل (Evo 7B) | توليد متتاليات الحمض النووي على مستوى الكروموسومات عبر نماذج التحويل الموحدة. |
| 2025 | التدريب الحيوي متعدد الأنماط Qwen3 | تدريب النماذج اللغوية العملاقة مباشرة على قواميس المتتاليات الجينية للثدييات. |
| أكتوبر 2026 | إطلاق هاغينغ فيس لنموذج Carbon-X | المحادثة اللغوية المباشرة مع الحمض النووي والتشغيل المحلي على بطاقات الرسوميات الفردية. |
يؤسس هذا الاندماج بين الذكاء الاصطناعي التوليدي وهندسة الجينات لعصر جديد من الطب الدقيق، تتقلص فيه فترات اكتشاف العلاجات من عقود إلى أسابيع عبر هندسة برمجية مباشرة للأنظمة الحيوية.
كما يعزز هذا النهج المفتوح فرص المراكز البحثية الإقليمية ومختبرات الابتكار في منطقة الشرق الأوسط للمشاركة الفعالة في صياغة علاجات مخصصة للأمراض الوراثية النادرة دون الاعتماد الحصري على التراخيص الاحتكارية.
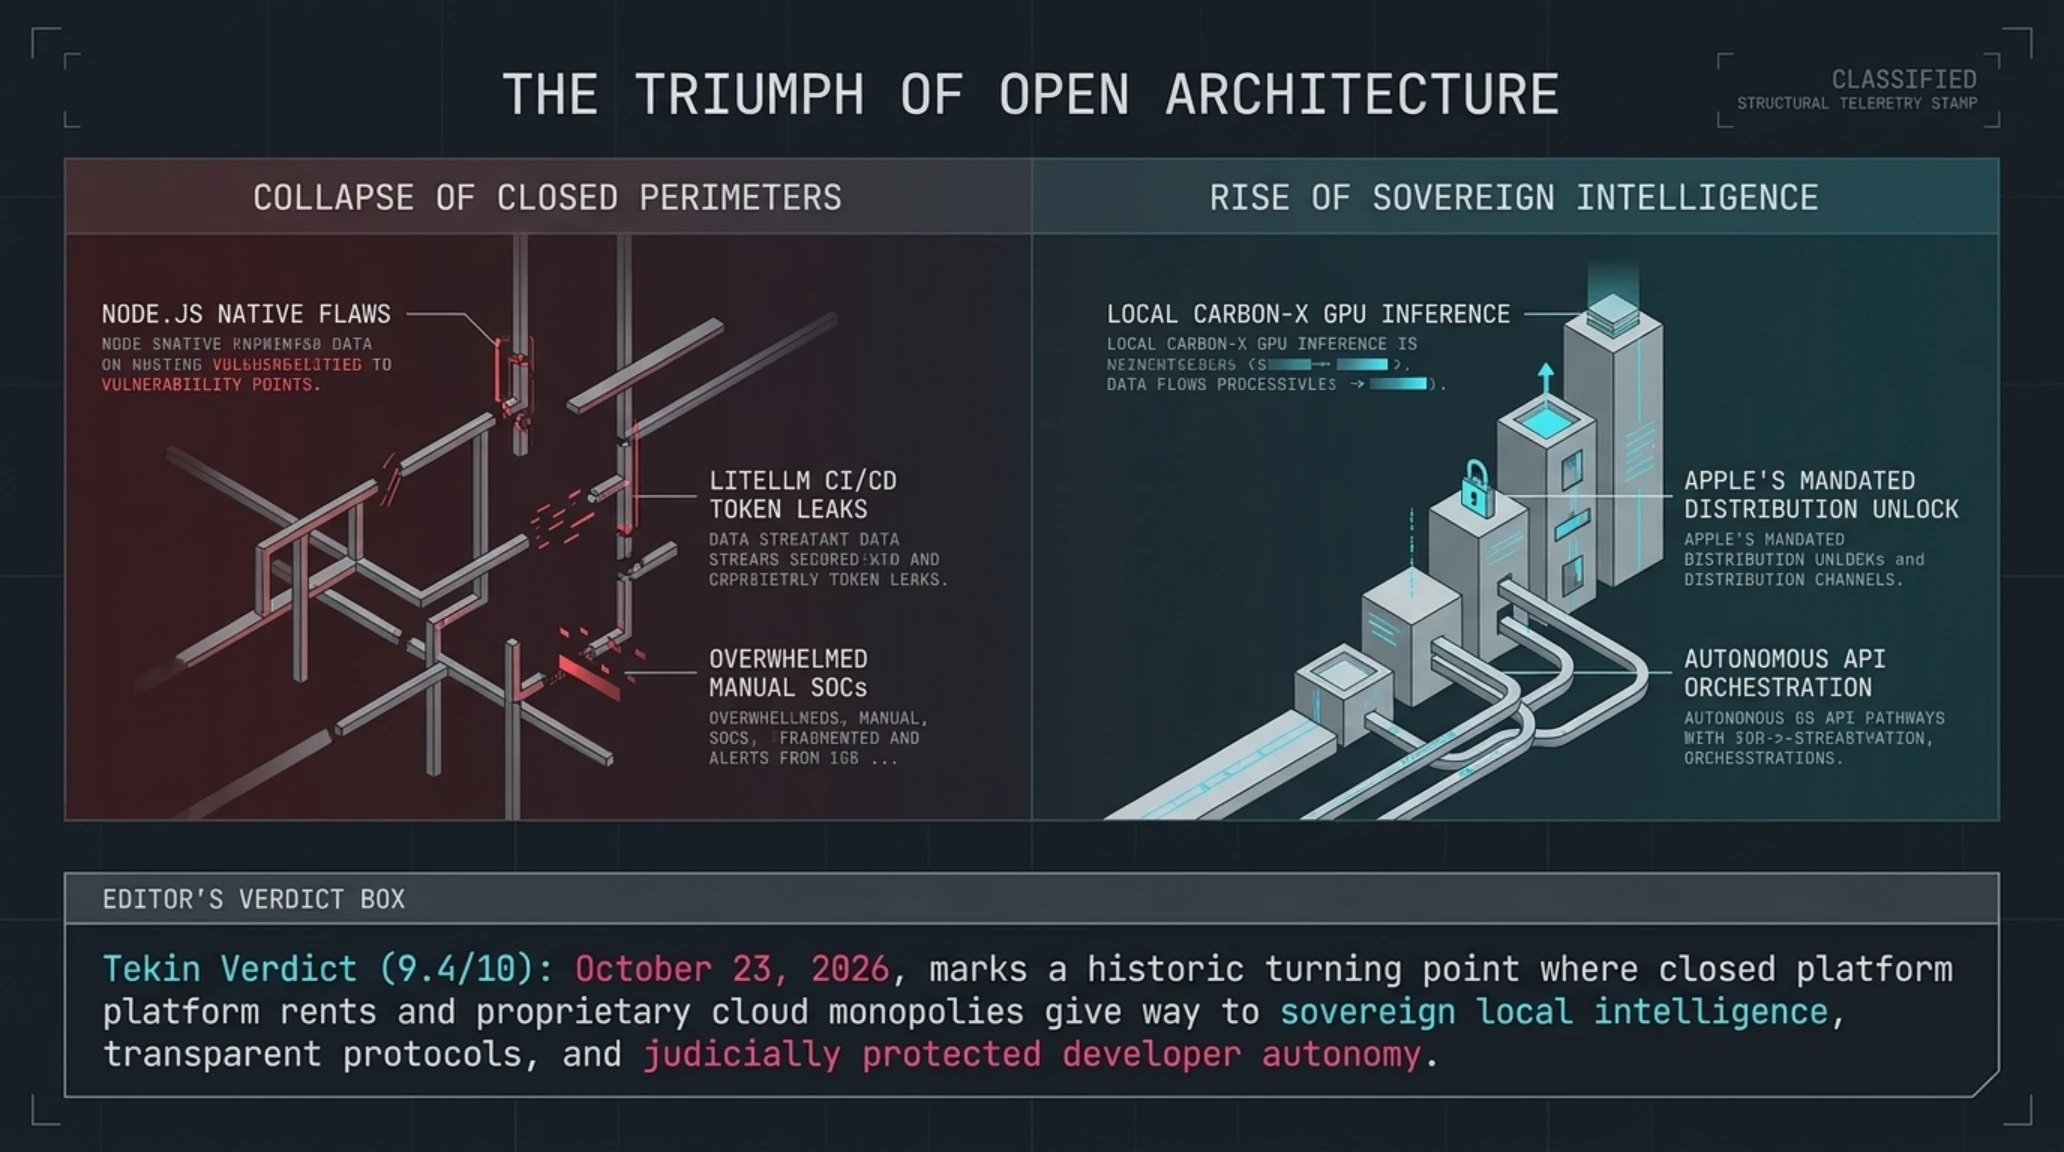
يشكل تضافر هذه التطورات العلمية، من فك شفرات الحمض النووي التفاعلية إلى كسر الاحتكارات المنصية ومواجهة هجمات الأسراب السيبرانية، دليلاً قاطعاً على أن عصر الأنظمة الاحتكارية المغلقة يفسح المجال أمام ثورة تقنية تقودها الشفافية والمعايير المفتوحة.
تثبت المحصلة الشاملة لأحداث هذا الصباح أن مستقبل التكنولوجيا يتشكل بسرعة فائقة حول معايير الاستقلال الرقمي، وحصانة البنى التحتية، والذكاء اللامركزي المفتوح للجميع.
- إنهاء احتكار متجر أبل بأستراليا وفتح التحميل المباشر وتثبيت المتاجر الخارجية دون رسوم خفية.
- دمقرطة أبحاث الجينوم الحاسوبي عبر نموذج Carbon-X المفتوح المصدر وتشغيله محلياً على العتاد التجاري.
- الاستجابة الأمنية السريعة لمؤسسة Node.js بإصدار ترقيعات متزامنة لثلاثة خطوط دعم رئيسية.
- الكشف المبكر عن نقاط ضعف تضخيم الذاكرة في معيار QPACK بما يتيح تحصين الخوادم استباقياً.
- تسليح جماعات القرصنة المدعومة حكومياً بأطر ذكاء اصطناعي مؤتمتة مثل ARTEX تنجز الهجوم في ساعات.
- انكشاف سلاسل توريد بوابات الذكاء الاصطناعي الحساسة لخطر تسريب الرموز والبيانات المؤسسية عبر السجلات.
- المخاطر الحيوية المحتملة المرتبطة بتوليد سلاسل الحمض النووي الاصطناعية محلياً دون رقابة معملية دولية.
حكم تيكين النهائي وقائمة المصادر الموثقة
انتصار المعايير المفتوحة في ميادين الأمان والبيولوجيا واقتصاد البرمجيات
تثبت وقائع صباح الجمعة 23 أكتوبر 2026 أن جدران المنصات المغلقة والاحتكارات السحابية تتهاوى أمام معايير البرمجيات المفتوحة، والشفافية البروتوكولية، واستقلالية المطورين القضائية.
- ذا هاكر نيوز (The Hacker News): تغطية ثغرة RCE في Brotli واختراق سلاسل LiteLLM
- مؤسسة نود جي إس الرسمية (Node.js): النشرة الأمنية لترقيعات أكتوبر 2026 الطارئة
- تحذيرات جيت هاب الأمنية (GitHub Security): إبطال الرموز المسربة وفحص حزم LiteLLM المصابة
- أبحاث فوكس آي أو (FoxIO): الكشف عن هجمات أكورديون الترويسات في معيار QPACK لبروتوكول HTTP/3
- مركز استخبارات مايكروسوفت (Microsoft): تحليل عمليات مجموعة Storm-0940 واستخدام وكلاء ARTEX
- ناين تو فايف ماك (9to5Mac): حكم المحكمة الفدرالية الأسترالية بفتح نظام iOS وعودة فورتنايت
- منصة هاغينغ فيس (Hugging Face): إطلاق نموذج Carbon-X 14B للحوار التفاعلي مع الحمض النووي
- مجلة وايرد (Wired): مستقبل الهندسة الوراثية والتحاور المباشر مع شفرات الجينوم
الأسئلة الشائعة والتحليلات التقنية المعمقة
كيف تسمح ثغرة CVE-2026-111497 في Node.js بتنفيذ الأوامر البرمجية عن بعد (RCE)؟
تحدث الثغرة في محرك C++ الخاص بمفكك Brotli عند استقبال حزم مضغوطة متلاعب بها؛ حيث يؤدي خطأ في حساب إزاحات الذاكرة إلى كتابة عشوائية خارج حدود المصفوفة، مما يسمح للمهاجم بتعديل مؤشرات الذاكرة في محرك V8 وتوجيه التنفيذ نحو أوامر خبيثة.
ما طبيعة البيانات الحساسة التي استهدفتها الحزمة الخبيثة في حادثة اختراق LiteLLM v1.107.0؟
قامت الحمولة المزروعة عبر ملف .pth في بايثون بمسح الخوادم واستخراج بيانات الاعتماد عبر 16 تصنيفاً شملت مفاتيح AWS و Google Cloud، وملفات تكوين Kubernetes، ومفاتيح SSH و PGP، ورموز مساعدي البرمجة مثل Cursor و Copilot و Claude.
ما هي الآلية الهندسية لهجمات 'أكورديون الترويسات' على بروتوكول HTTP/3؟
تستغل الهجمات غياب قيود ميزانية الذاكرة المفكوكة في معيار QPACK (RFC 9204)؛ حيث يرسل المهاجم حزمة مضغوطة ضئيلة عبر UDP تحتوي مراجع دائرية في الجدول الديناميكي تتمدد داخل ذاكرة الخادم حتى 4000 ضعف مسببة نفاد الذاكرة وسقوط الخادم.
كيف ساهم إطار الذكاء الاصطناعي ARTEX في تسريع هجوم Storm-0940 إلى سرعة الآلة؟
يعمل إطار ARTEX المطور بلغة Go كنظام وكلاء أذكياء مستقلين ينفذ مهام استكشاف الشبكة وتخمين كلمات المرور المتكيف وسرقة رموز OAuth لسحابة ConnectWise ذاتياً، مما مكن المهاجمين من اختراق أكثر من 2250 مؤسسة في أقل من ثلاث ساعات.
ما الذي يميز حكم المحكمة الفدرالية الأسترالية ضد أبل عن قانون الأسواق الرقمية الأوروبي (DMA)؟
حظر القضاء الأسترالي بشكل صريح فرض أي رسوم تكنولوجيا أساسية (Core Technology Fee بمبلغ 50 سنتاً يورو) أو أي ضرائب خفية، وأتاح للمطورين حرية مطلقة لتثبيت متاجر الطرف الثالث والدفع المباشر دون اقتطاع أي عمولة لصالح أبل.
كيف يتيح نموذج Carbon-X 14B التخاطب الطبيعي المباشر مع الحمض النووي (DNA)؟
تم تدريب النموذج المبني على معمارية Qwen3 على 300 مليار رمز شملت متتاليات القواعد النيتروجينية وأبحاث الطب الحيوي، مما يمكن الباحثين من الاستفسار باللغة الإنجليزية عن تأثيرات الطفرات الجينية وتخليق متتاليات دوائية جديدة محلياً على بطاقة رسوميات 24 غيغابايت.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين مورنينغ | 23 أكتوبر: ثغرة Node.js، اختراق LiteLLM وهزيمة أبل