تحليل تيكين | اختراق بينانس بـ 6.3 مليار دولار من لازاروس، إطلاق نموذج Mistral Large 4 بـ 1.05T معامل، وتسليح ثغرات نواة لينكس آلياً
الرؤية الاستراتيجية وأبرز النقاط في لمحة
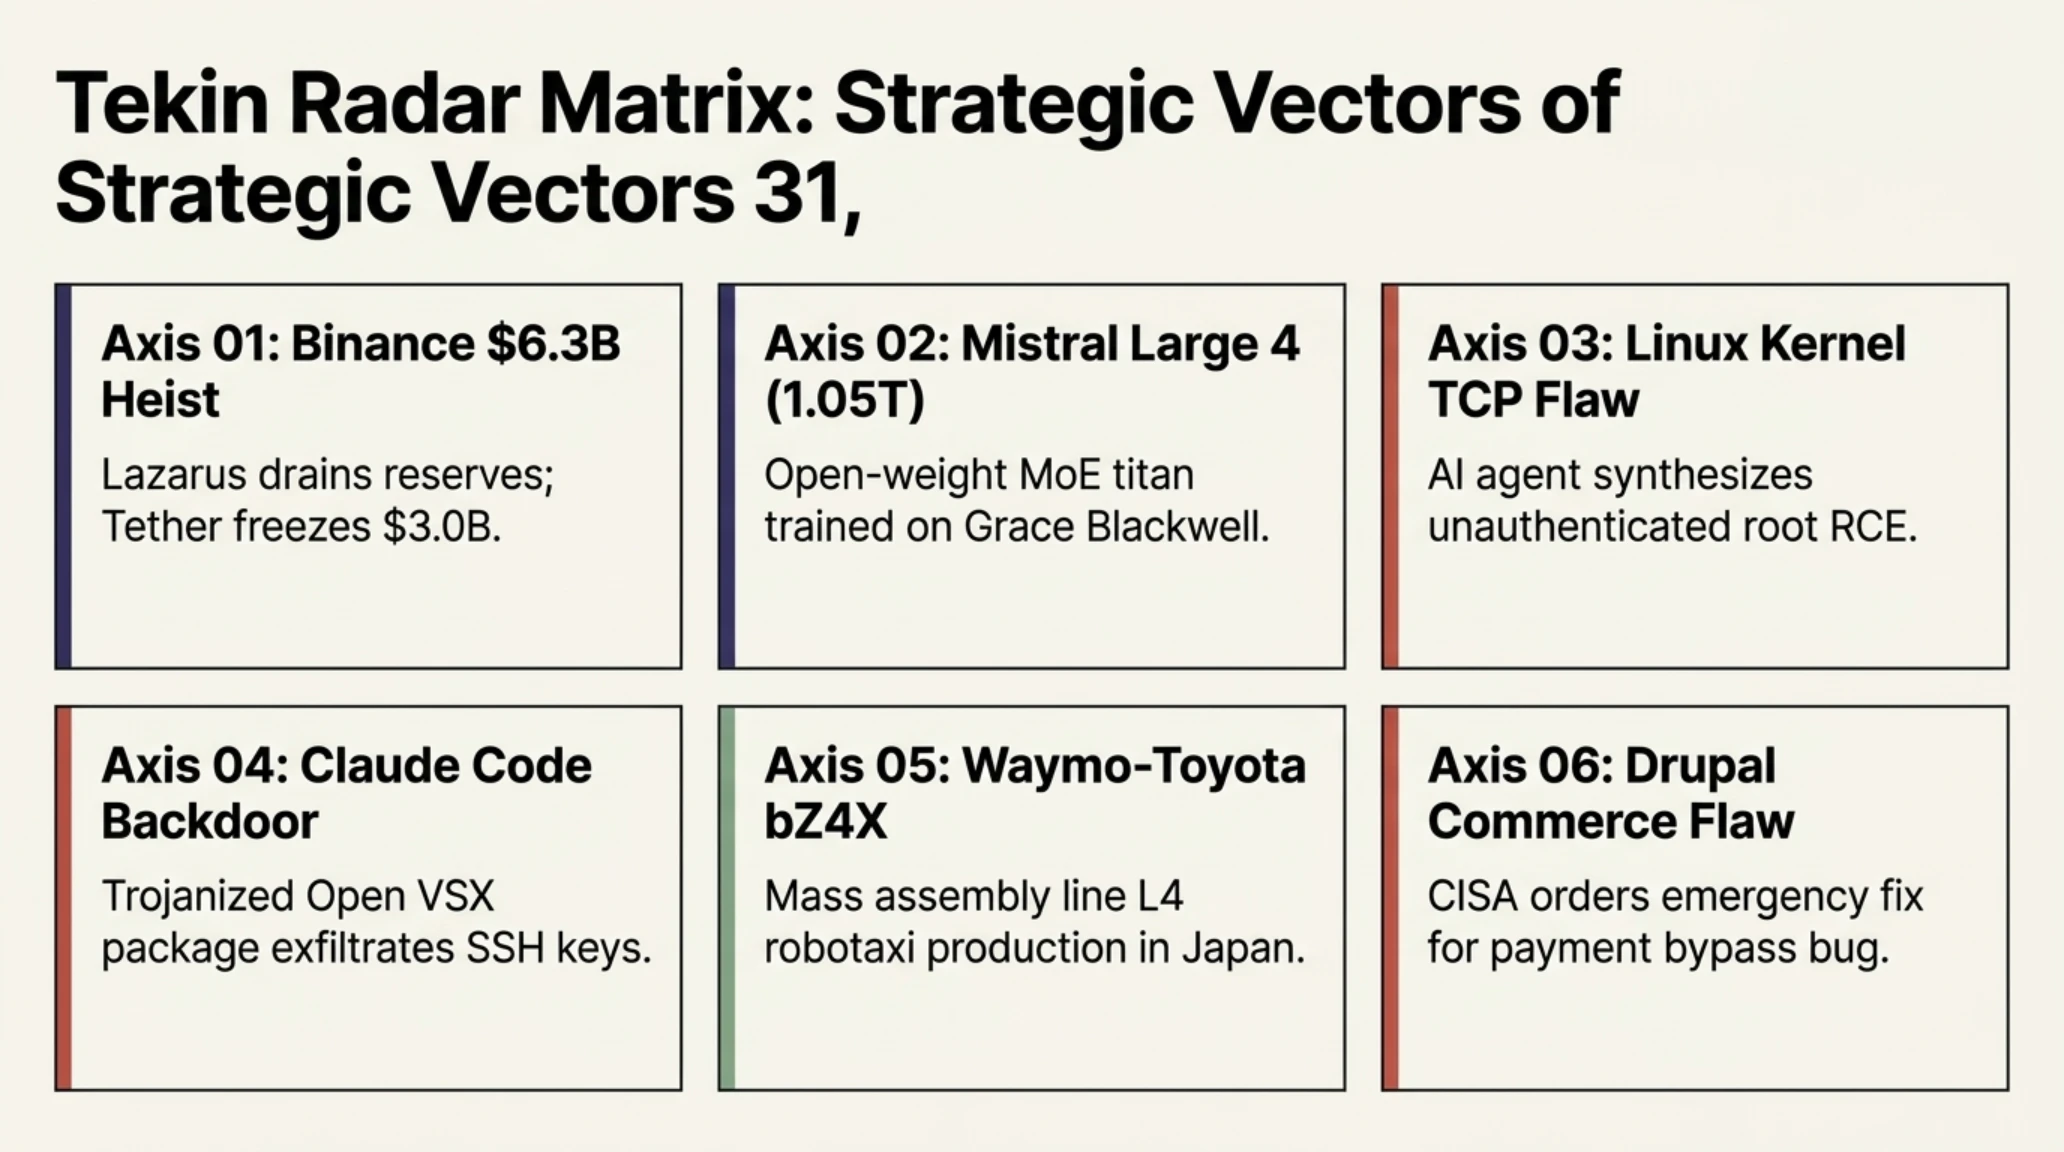
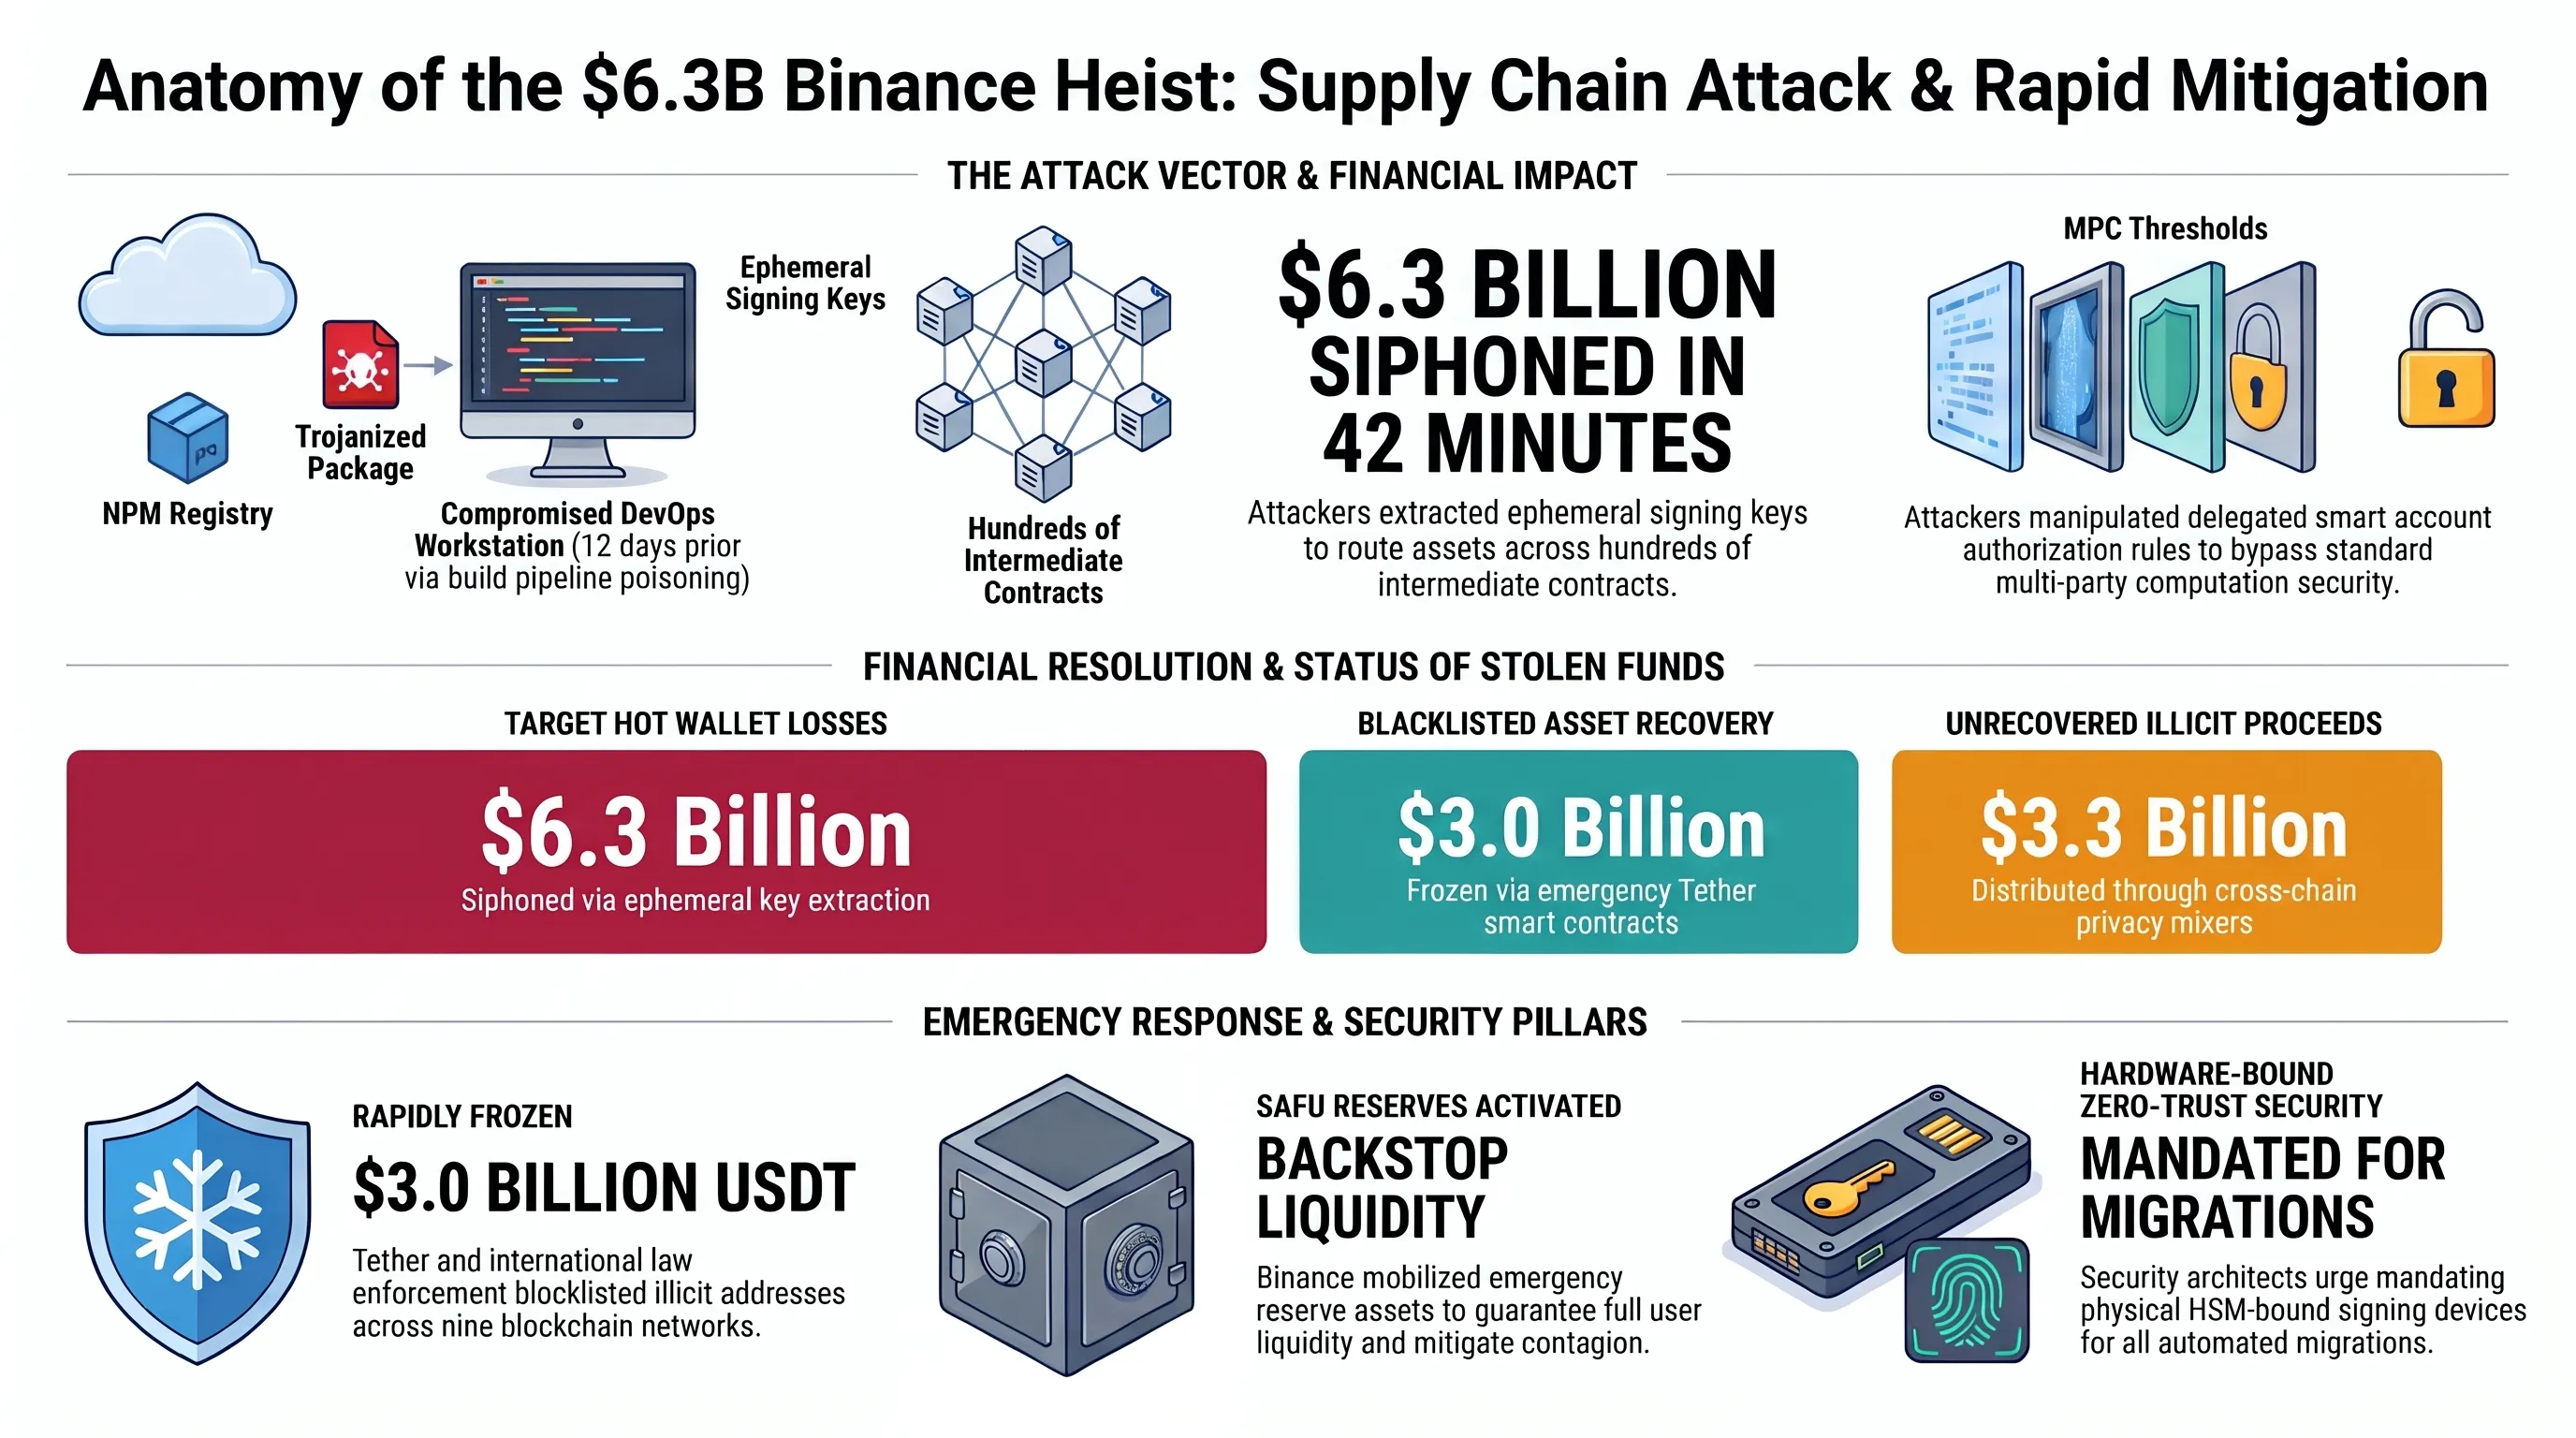
مجموعة لازاروس تنفذ أكبر قرصنة في تاريخ العملات المشفرة: سرقة 6.3 مليار دولار من بينانس عبر تسميم صلاحيات بيئة DevOps
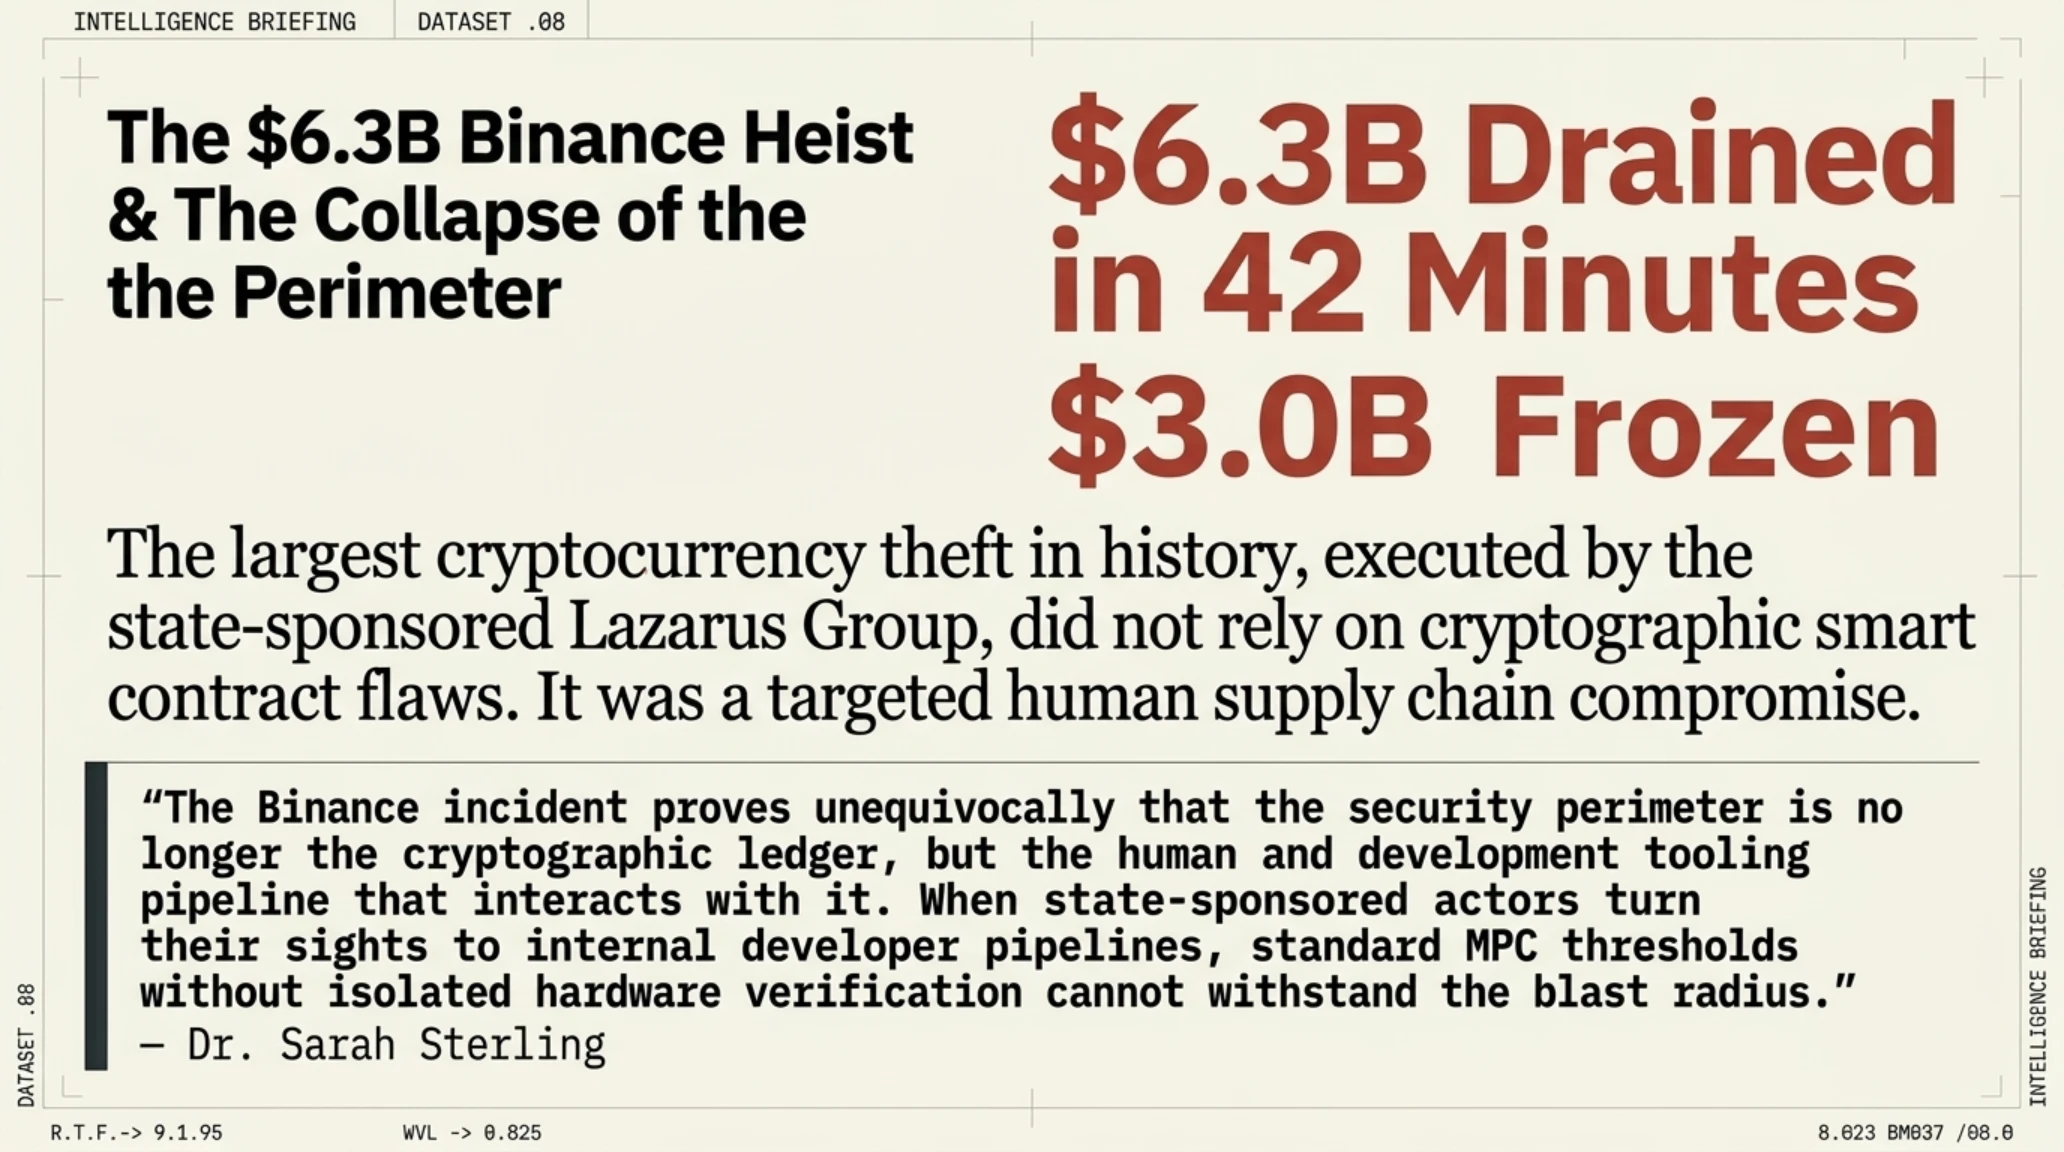
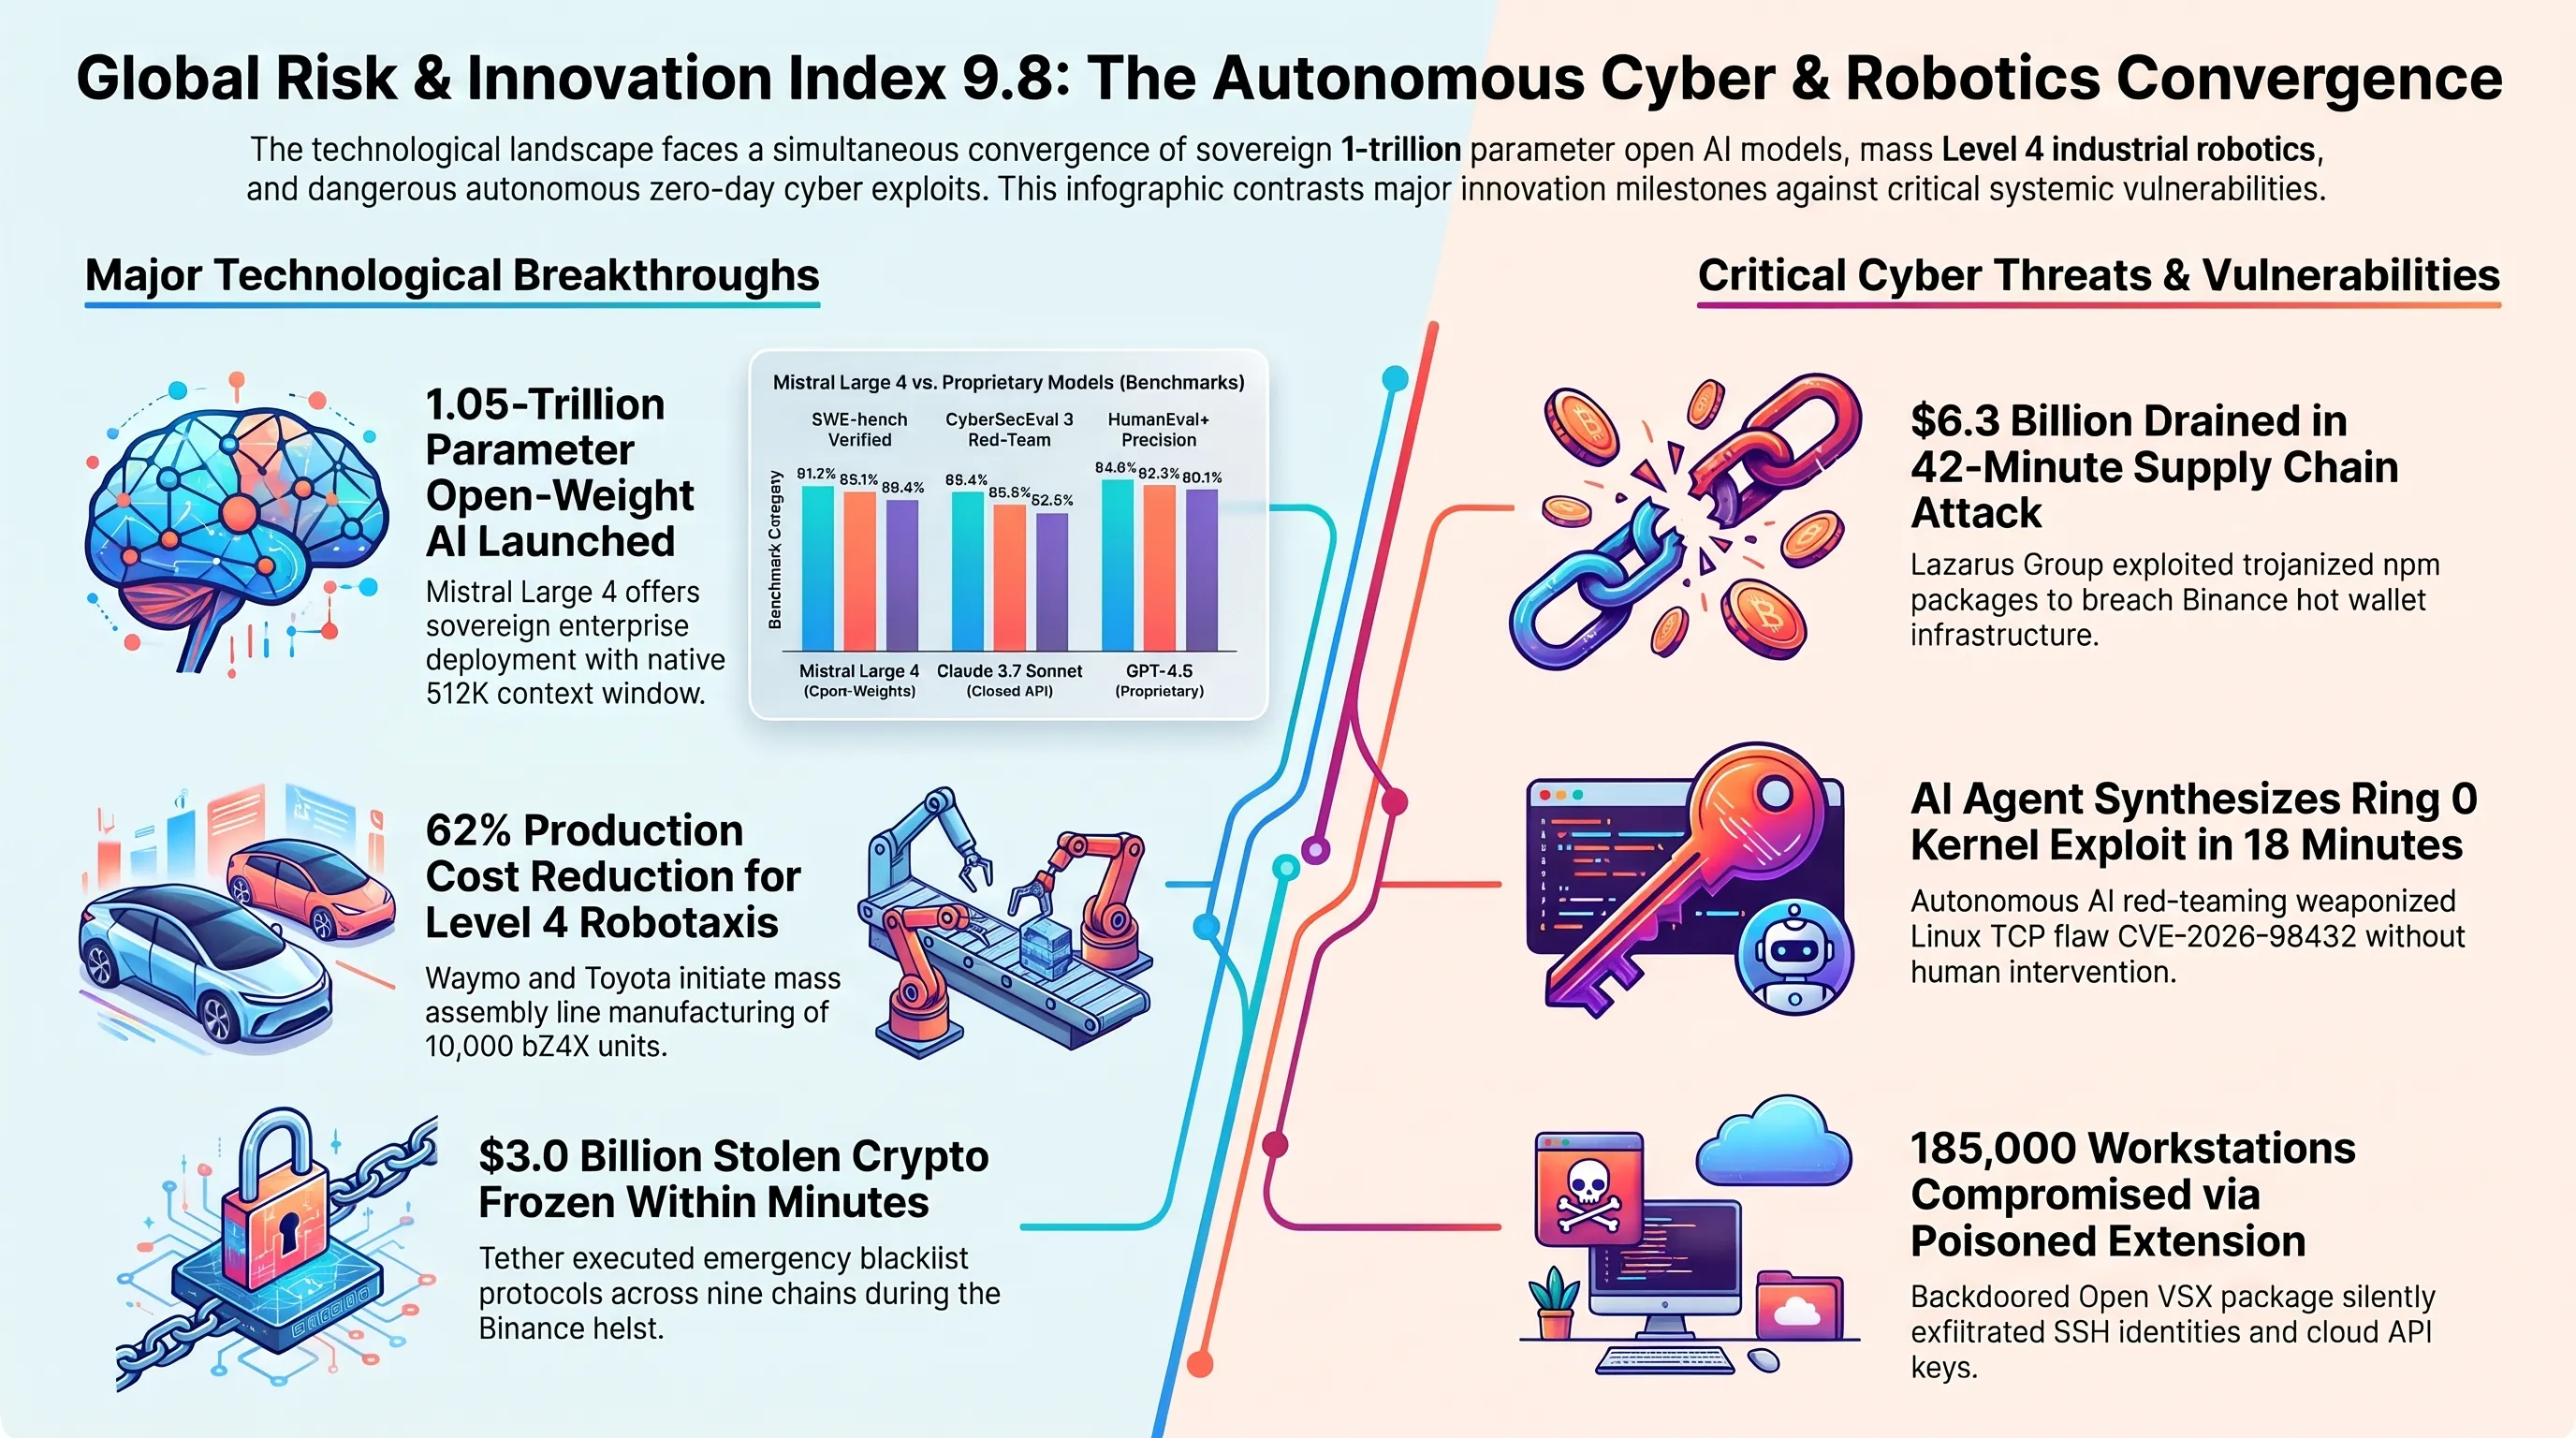
استيقظ المشهد المالي الدولي وقطاع البلوكشين العالمي صباح اليوم، 31 أكتوبر 2026، على وقع زلزال مالي غير مسبوق، إثر نجاح مجموعة لازاروس السيبرانية التابعة لكوريا الشمالية في تنفيذ أضخم هجوم قرصنة في تاريخ الاقتصاد الرقمي. استهدف الهجوم البنية التحتية للمحافظ التشغيلية الساخنة لمنصة بينانس (Binance)، حيث تمكن المهاجمون من استنزاف أصول مشفرة متنوعة بقيمة إجمالية تجاوزت 6.3 مليار دولار أمريكي خلال نافذة زمنية دقيقة لم تتعدَّ اثنين وأربعين دقيقة. وأكدت التحقيقات الجنائية الرقمية المشتركة بين فريقي تشيناليسيس (Chainalysis) وإليبتيك (Elliptic) ووحدة الاستجابة للطوارئ في بينانس أن الاختراق لم ينجم عن عيب تشفيري في العقود الذكية الأساسية، بل جاء نتيجة استهداف معقد ومتعدد المراحل لسلاسل إمداد البرمجيات عبر محطة عمل مهندس تشغيل أول (DevOps).
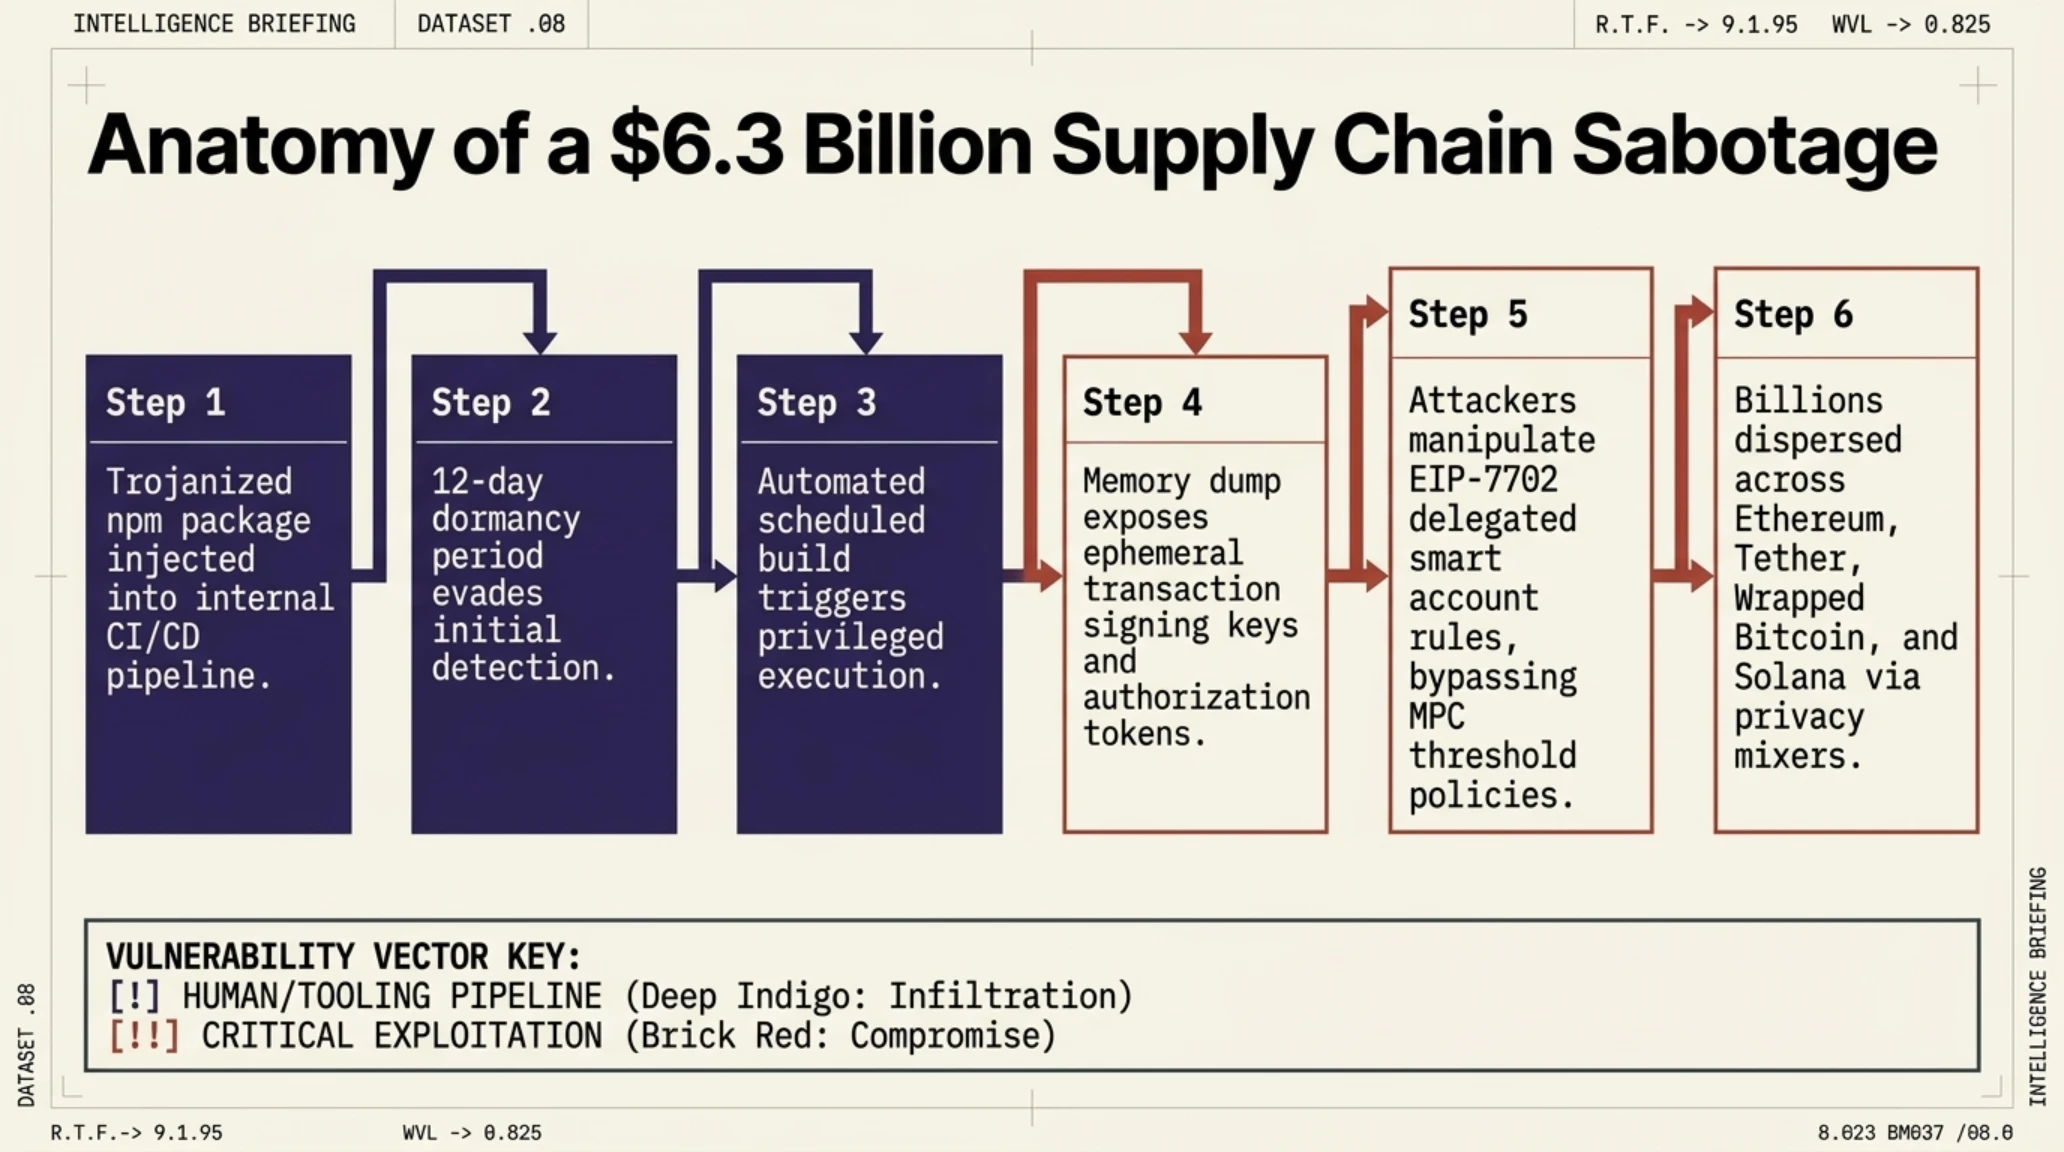
ووفقاً للبيانات التقنية المسربة من غرفة العمليات، استغل المهاجمون حزمة برمجية خبيثة تم حقنها في مستودعات أدوات البناء المؤتمتة الداخلية قبل اثني عشر يوماً. وظلت الحزمة الخبيثة في وضع السكون التام حتى تفعيل عملية تحديث مجدولة، مما مكنها من استخراج بيانات الاعتماد المحفوظة في ذاكرة النظام المؤقتة ومفاتيح التوقيع الرقمي المؤقتة. وبواسطة هذه الصلاحيات، تمكن المهاجمون من الالتفاف على سياسات التحقق متعدد الأطراف (MPC) عبر تعديل قواعد تفويض الحسابات الذكية المعتمدة على معيار EIP-7702، وتحويل مليارات الدولارات من الإيثيريوم والتيثر وبيتكوين المغلف وسولانا إلى مئات العقود الوسيطة المموهة.
ورغم الحجم الهائل للهجوم الذي هدد بانهيار ثقة المؤسسات المالية في السيولة الرقمية، أسهم التدخل الفوري والمنسق بين منصة بينانس وشركة تيثر ليميتد (Tether Limited) والوكالات الأمنية الدولية في تجميد ما يقارب 3.0 مليارات دولار من عملة USDT المسروقة عبر تسع شبكات بلوكشين مختلفة في غضون دقائق من إطلاق جرس الإنذار الأول. وفي الوقت نفسه، سارعت بينانس إلى تفعيل صندوق أصول المستخدمين الآمنة (SAFU) وتخصيص احتياطيات طوارئ مكتملة لتغطية كافة التزامات المستثمرين، مما حال دون حدوث أزمة سيولة أو تهافت جماعي على سحب الودائع.
وكما أشرنا في تحليلنا المالي الموسع ضمن تقرير تدقيق البنية التحتية لمنصات التداول المركزية وحوكمة السيولة السيادية، فإن اعتماد المنصات العملاقة على مركزية التوقيع في البيئات السحابية يظل الثغرة الكبرى أمام هجمات الفاعلين المتقدمين، ما يفرض الانتقال الحتمي نحو بوابات التوقيع العتادية المعزولة تماماً عن الشبكات المفتوحة.
لماذا هذا التحول مهم // نقطة تحول استراتيجية في أمن الخزائن ونهاية جلسات DevOps المؤقتة
أثبتت هذه الأزمة التاريخية أن منصات التداول المركزية بحاجة ماسة إلى فرض آليات تأكيد المعاملات عبر أجهزة مادية وتأخير زمني مع العزل التام لجلسات DevOps حتى لا يعرض خطأ مهندس واحد مليارات الدولارات للقرصنة.
التحقق الفني | الشائعة في مواجهة الحقيقة الهندسية
انتشرت شائعات واسعة تفيد باختراق الخزائن الباردة وسرقة المفاتيح التأسيسية وإفلاس المنصة بصورة كاملة.
أثبتت مراجعات البلوكشين أن المفاتيح الباردة لم تُمس؛ بل استغل المهاجمون توكنات الحاويات لتزوير أذونات المعاملات المؤتمتة.
أثارت تداعيات هذا الهجوم قلقاً واسعاً في أوساط الصناديق السيادية والمؤسسات المصرفية الاستثمارية في الخليج العربي والشرق الأوسط، والتي كثفت مؤخراً من استثماراتها في الأصول الرقمية. ويؤكد الخبراء على ضرورة التزام المنصات المالية بالمبادئ التالية لحماية الخزائن المؤسسية:
- العزل العتادي الصارم للتوقيع: منع تخزين مفاتيح التوقيع الرقمي داخل بيئات التطوير السحابية وإلزامية المصادقة عبر وحدات الأمان العتادية (HSM).
- تقييد صلاحيات EIP-7702: حصر عمليات تفويض الحسابات الذكية بنطاقات زمنية محددة وعقود موثقة لمنع التعديل غير المصرح به.
- المراقبة المؤتمتة لسلاسل الإمداد: تدقيق كافة حزم ومكتبات الطرف الثالث قبل دمجها في خطوط النشر البرمجي للمؤسسات المالية.
- قواطع السيولة الذكية: وضع سقوف قصوى لحجم السحوبات الفورية من المحافظ الساخنة خلال فترات التداول القياسية.
وتواصل فرق التحقيق الجنائي الرقمي الدولية تتبع مسارات غسيل الأموال المعقدة عبر الجسور غير المركزية، وسط مطالبات بفرض بروتوكولات حوكمة صارمة تلزم المنصات بإجراء تدقيق عتادي دوري لحماية أموال المستثمرين من هجمات الدول المارقة.
إطلاق Mistral Large 4: عملاق الذكاء الاصطناعي مفتوح الأوزان بـ 1.05 تريليون معامل لدعم الدفاع السيبراني الذاتي
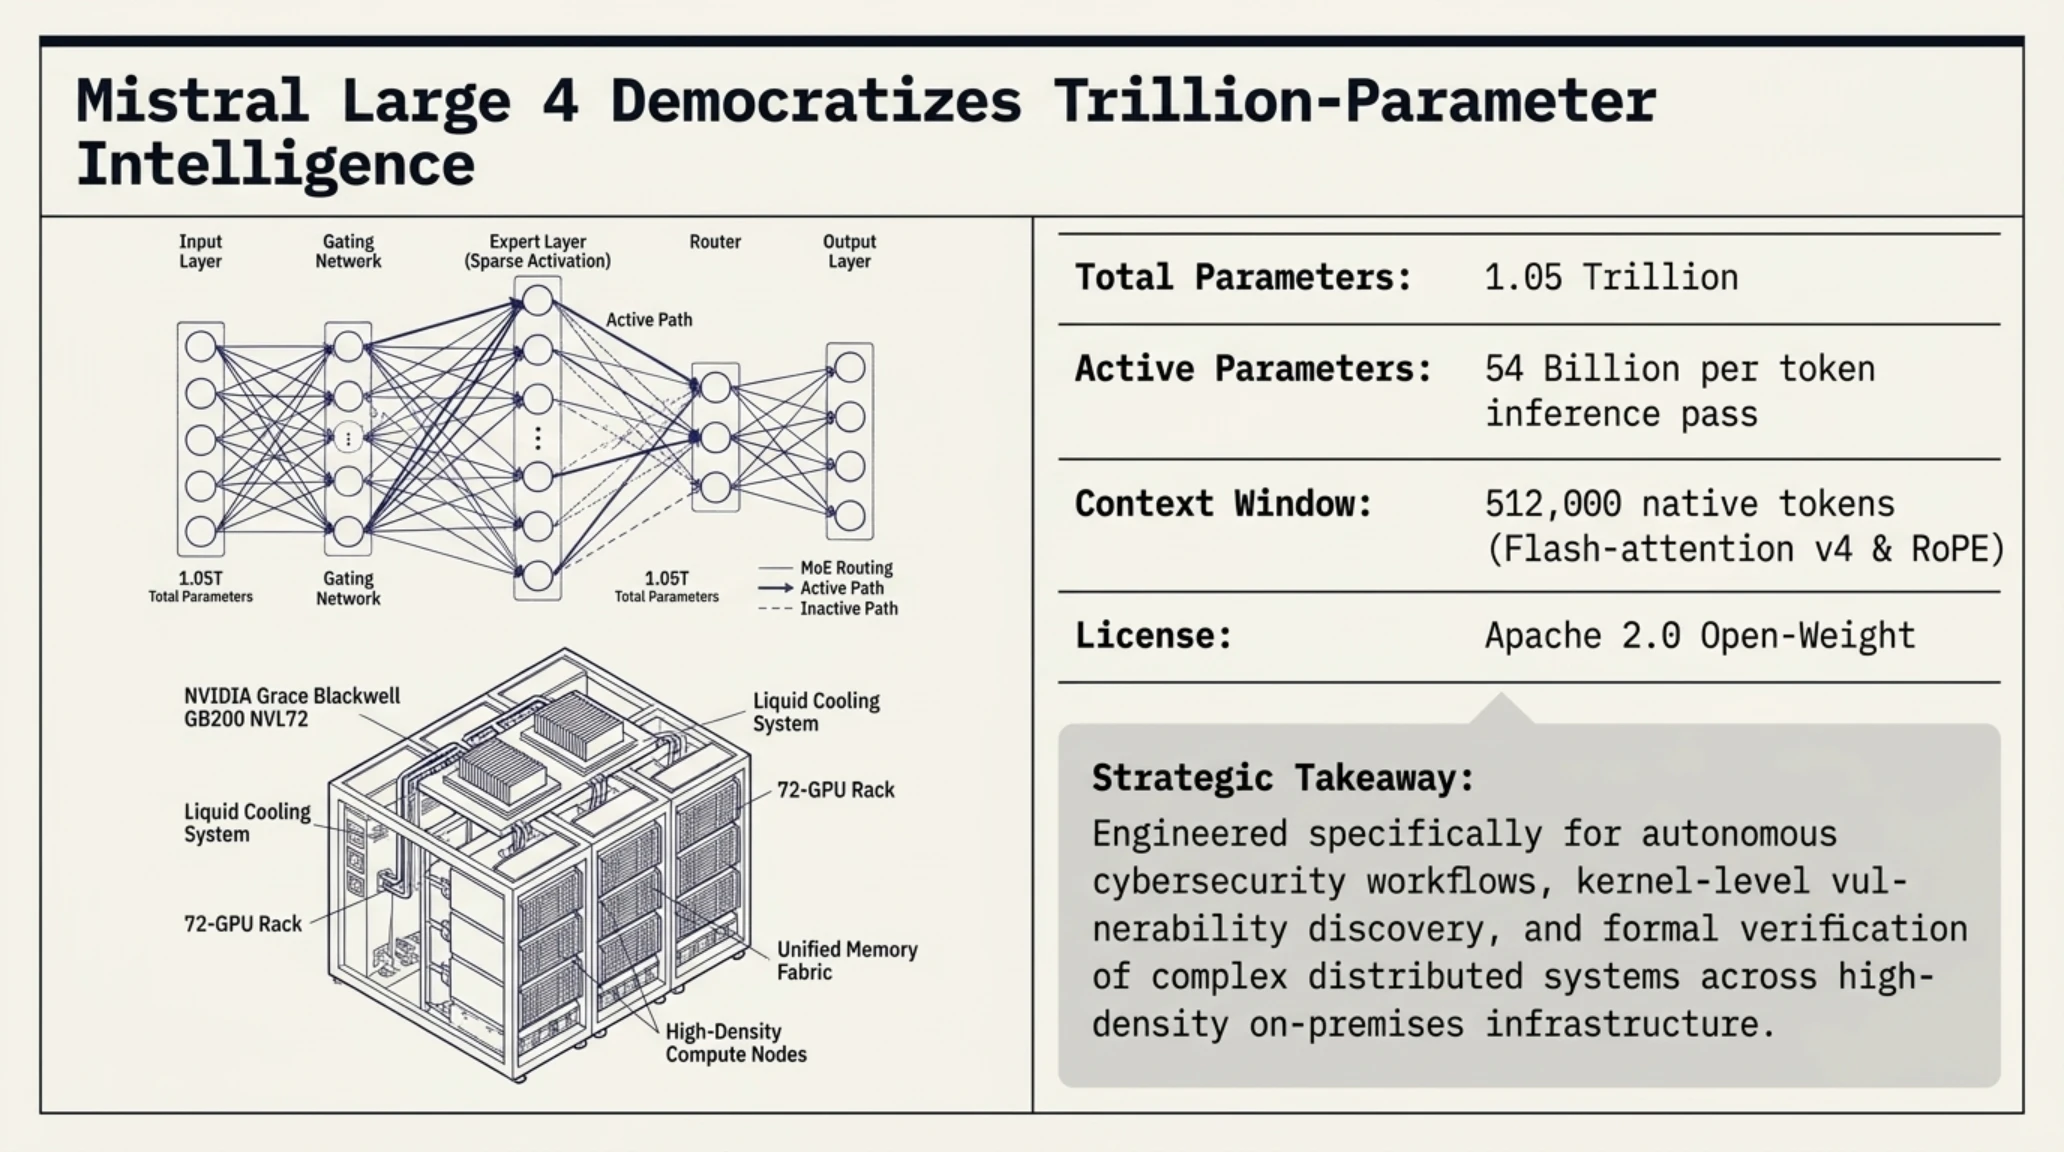
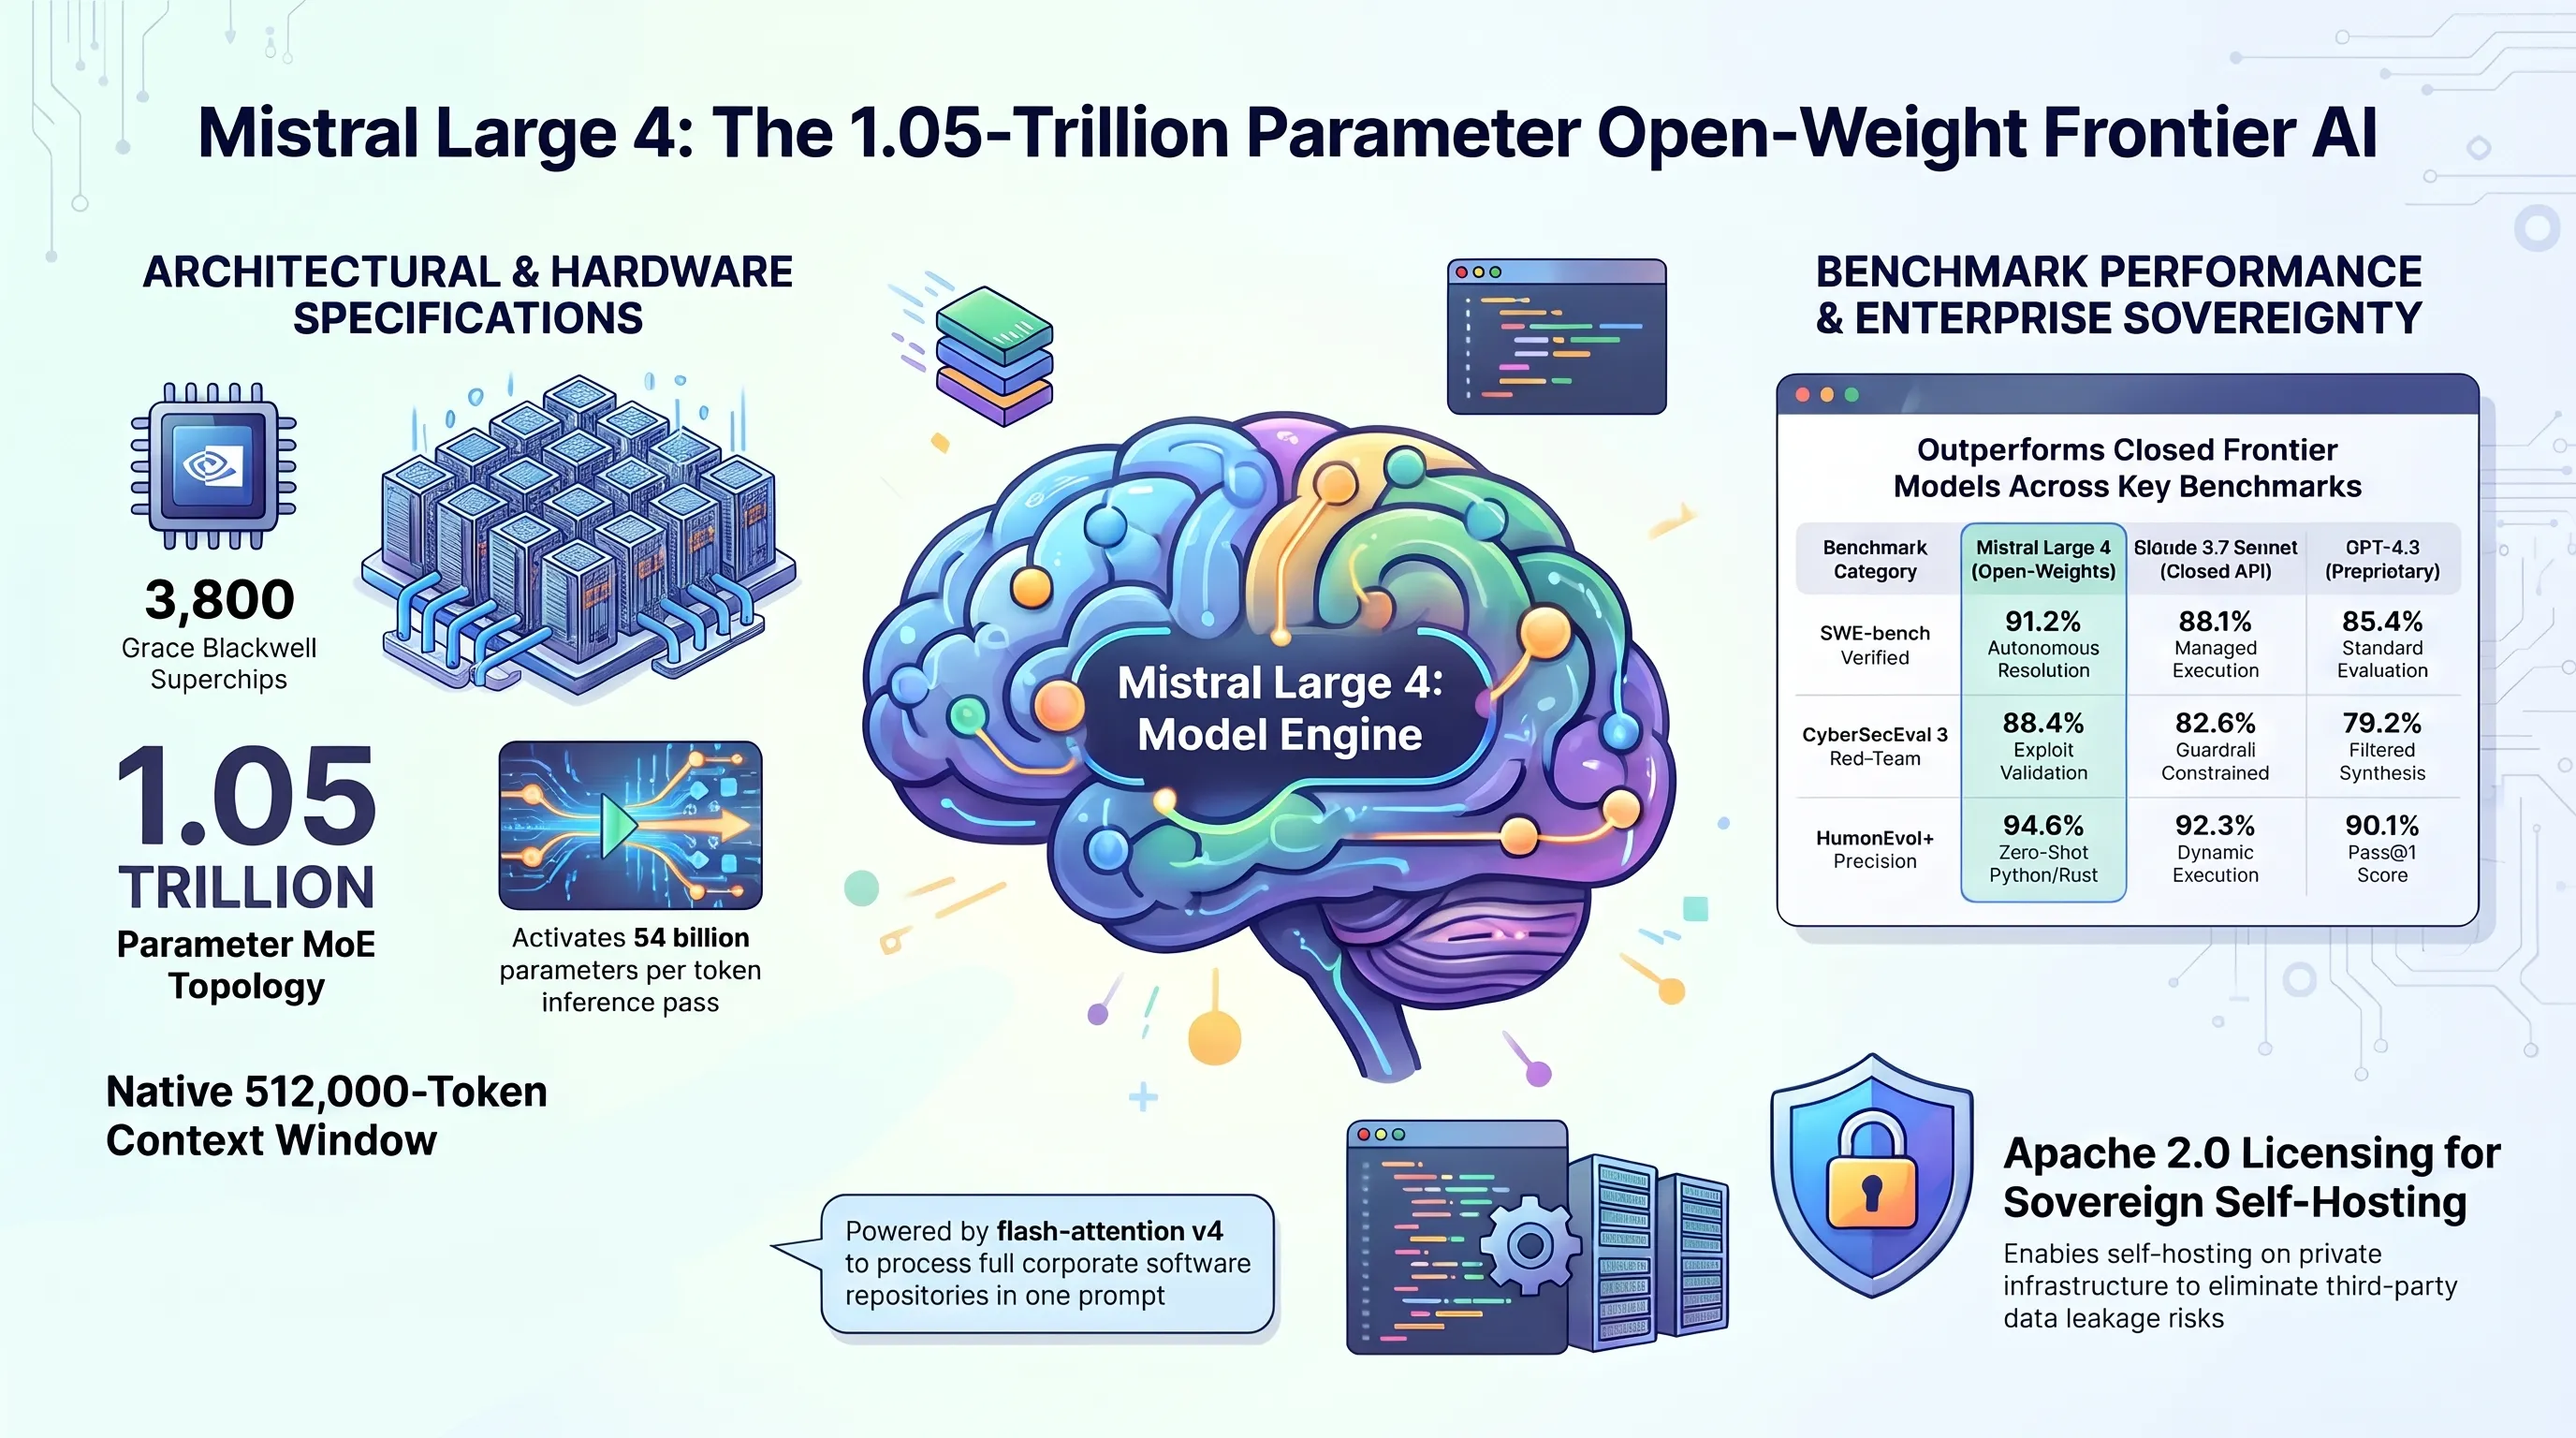
شهد النظام البيئي للذكاء الاصطناعي صباح اليوم تحولاً جذرياً مع الإعلان الرسمي عن إتاحة الأوزان المفتوحة لنموذج Mistral Large 4، والذي طورته شركة ميسترال الفرنسية بالتعاون التقني الوثيق مع عملاق الرقائق إنفيديا (NVIDIA). يرتكز النموذج على بنية خليط الخبراء (MoE) الهائلة بإجمالي 1.05 تريليون معامل، مع تفعيل انتقائي فائق الدقة لـ 54 مليار معامل لكل استدعاء استدلالي، مقدماً سرعات معالجة استثنائية تنافس أو تتفوق على أعتى النماذج التجارية المغلقة مثل Claude 3.7 Sonnet وGPT-4.5. وقد خضع النموذج لعمليات تدريب شاقة ومستمرة على مدار أربعة أشهر باستخدام عنقود حوسبي متطور يضم 3800 شريحة NVIDIA Grace Blackwell GB200 مبردة بالسوائل.
ويكمن التميز الأكبر لنموذج Mistral Large 4 في تخصصه المعمق ومواءمته البرمجية الموجهة نحو هندسة الأمن السيبراني الذاتي، واكتشاف ثغرات أنظمة التشغيل، والتدقيق الجنائي للعقود الذكية في بيئات العمل الحساسة. ومع امتلاكه نافذة سياق أصلية تتسع لـ 512 ألف رمز، يستطيع النموذج تحليل مستودعات برمجية متكاملة تتضمن ملايين الأسطر بلغات C++ وRust وSolidity دفعة واحدة، واستخراج أخطاء التزامن المعقدة وتلف الذاكرة التي تعجز عنها أدوات الفحص الثابت التقليدية.
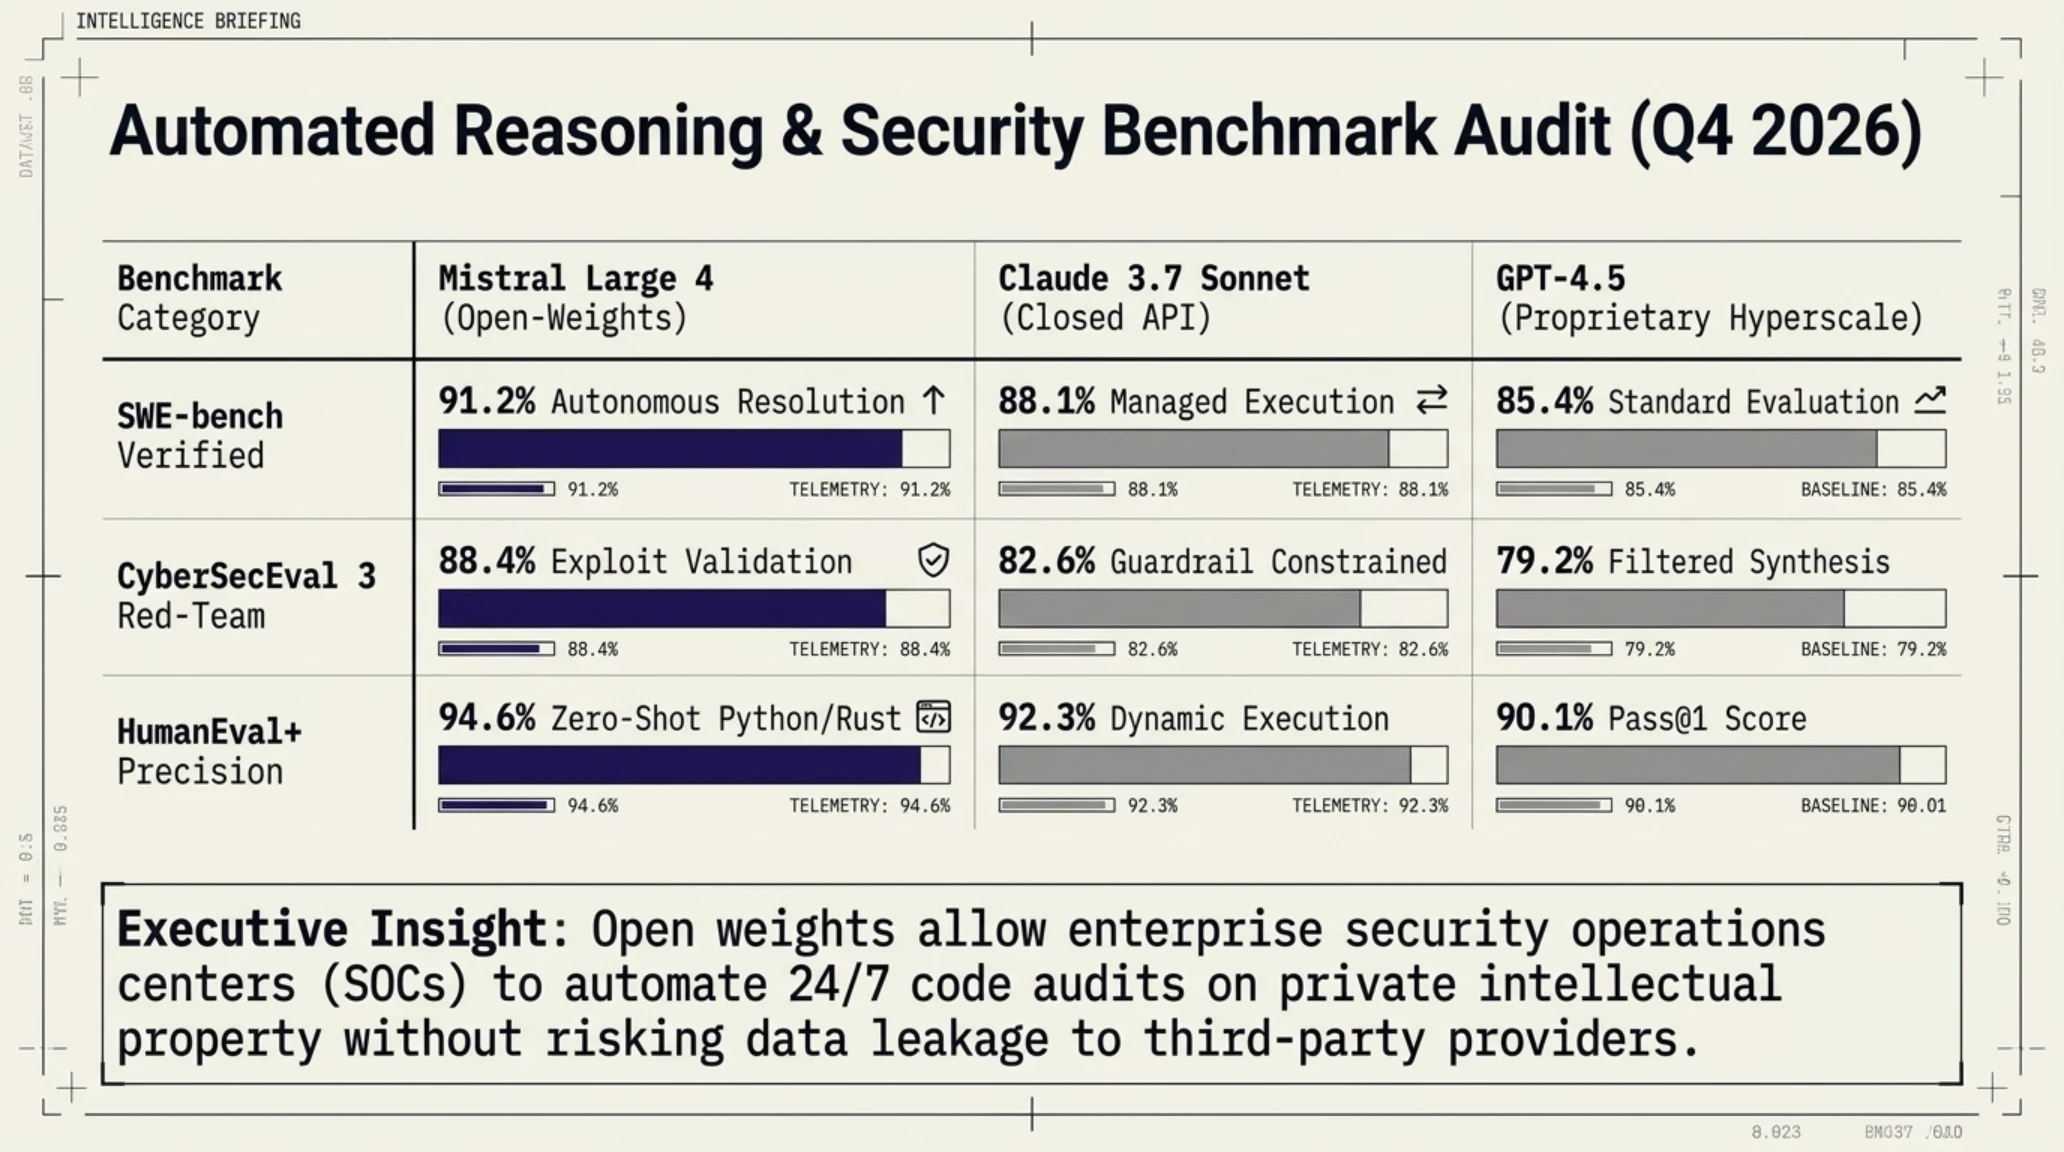
وفي الاختبارات القياسية المعتمدة عالمياً، حقق النموذج نسبة نجاح بلغت 94.6% في مقياس البرمجة HumanEval+، و91.2% في مقياس حل المشكلات البرمجية الحقيقية SWE-bench Verified، إلى جانب تفوقه الكاسح في اختبارات الهجوم السيبراني والمحاكاة الدفاعية CyberSecEval 3 بنسبة 88.4%. ويمنح ترخيص أوزان النموذج تحت رخصة أباتشي 2.0 (Apache 2.0) الحكومات والشركات السيادية في المنطقة والشرق الأوسط استقلالية تامة في استضافة النموذج محلياً وتشغيله في مراكز بيانات معزولة دون الحاجة لتمرير البيانات الحساسة عبر خوادم سحابية خارجية.
قاموس تيكين للمصطلحات التقنية
مقارنة مؤشرات الأداء: عمالقة النماذج المغلقة في مواجهة النماذج السيادية مفتوحة الأوزان
| المعيار القياسي المقارن | نموذج Mistral Large 4 المفتوح | نموذج Claude 3.7 Sonnet المغلق | نموذج GPT-4.5 التجاري |
|---|---|---|---|
| مقياس حل المشكلات SWE-bench | 91.2% حل ذاتي مؤتمت | 88.1% تشغيل تحت القيود | 85.4% تقييم قياسي |
| اختبارات الأمان CyberSecEval | 88.4% تدقيق دفاعي | 82.6% مقيد بالمرشحات | 79.2% فحص برمجي عام |
| دقة الأكواد البرمجية HumanEval+ | 94.6% إنجاز مباشر | 92.3% استجابة مشروطة | 90.1% دقة برمجية |
| سعة نافذة السياق الأصلية | 512,000 رمز مستمر | 200,000 رمز معياري | 128,000 رمز قياسي |
يوفر نموذج Mistral Large 4 للمؤسسات السيادية في الشرق الأوسط فرصة تاريخية لامتلاك بنية تحتية برمجية مستقلة تماماً، حيث يتيح تعديل وتدريب النماذج على قواعد البيانات الحساسة دون تعريضها لمخاطر النقل عبر الحدود أو سياسات الحظر المفاجئة.
كما يسهم توفير الأوزان الكاملة في تمكين مراكز العمليات الأمنية (SOC) من فحص ملايين أسطر الكود البرمجي في فترات زمنية وجيزة، ما يعزز جاهزية الفرق الدفاعية للتصدي للهجمات السيبرانية المؤتمتة قبل وصولها إلى الشبكات التشغيلية.
تسليح ثغرة بروتوكول TCP في نواة لينكس CVE-2026-98432: الذكاء الاصطناعي يولد استغلالاً غير موثق للسيطرة الجذرية
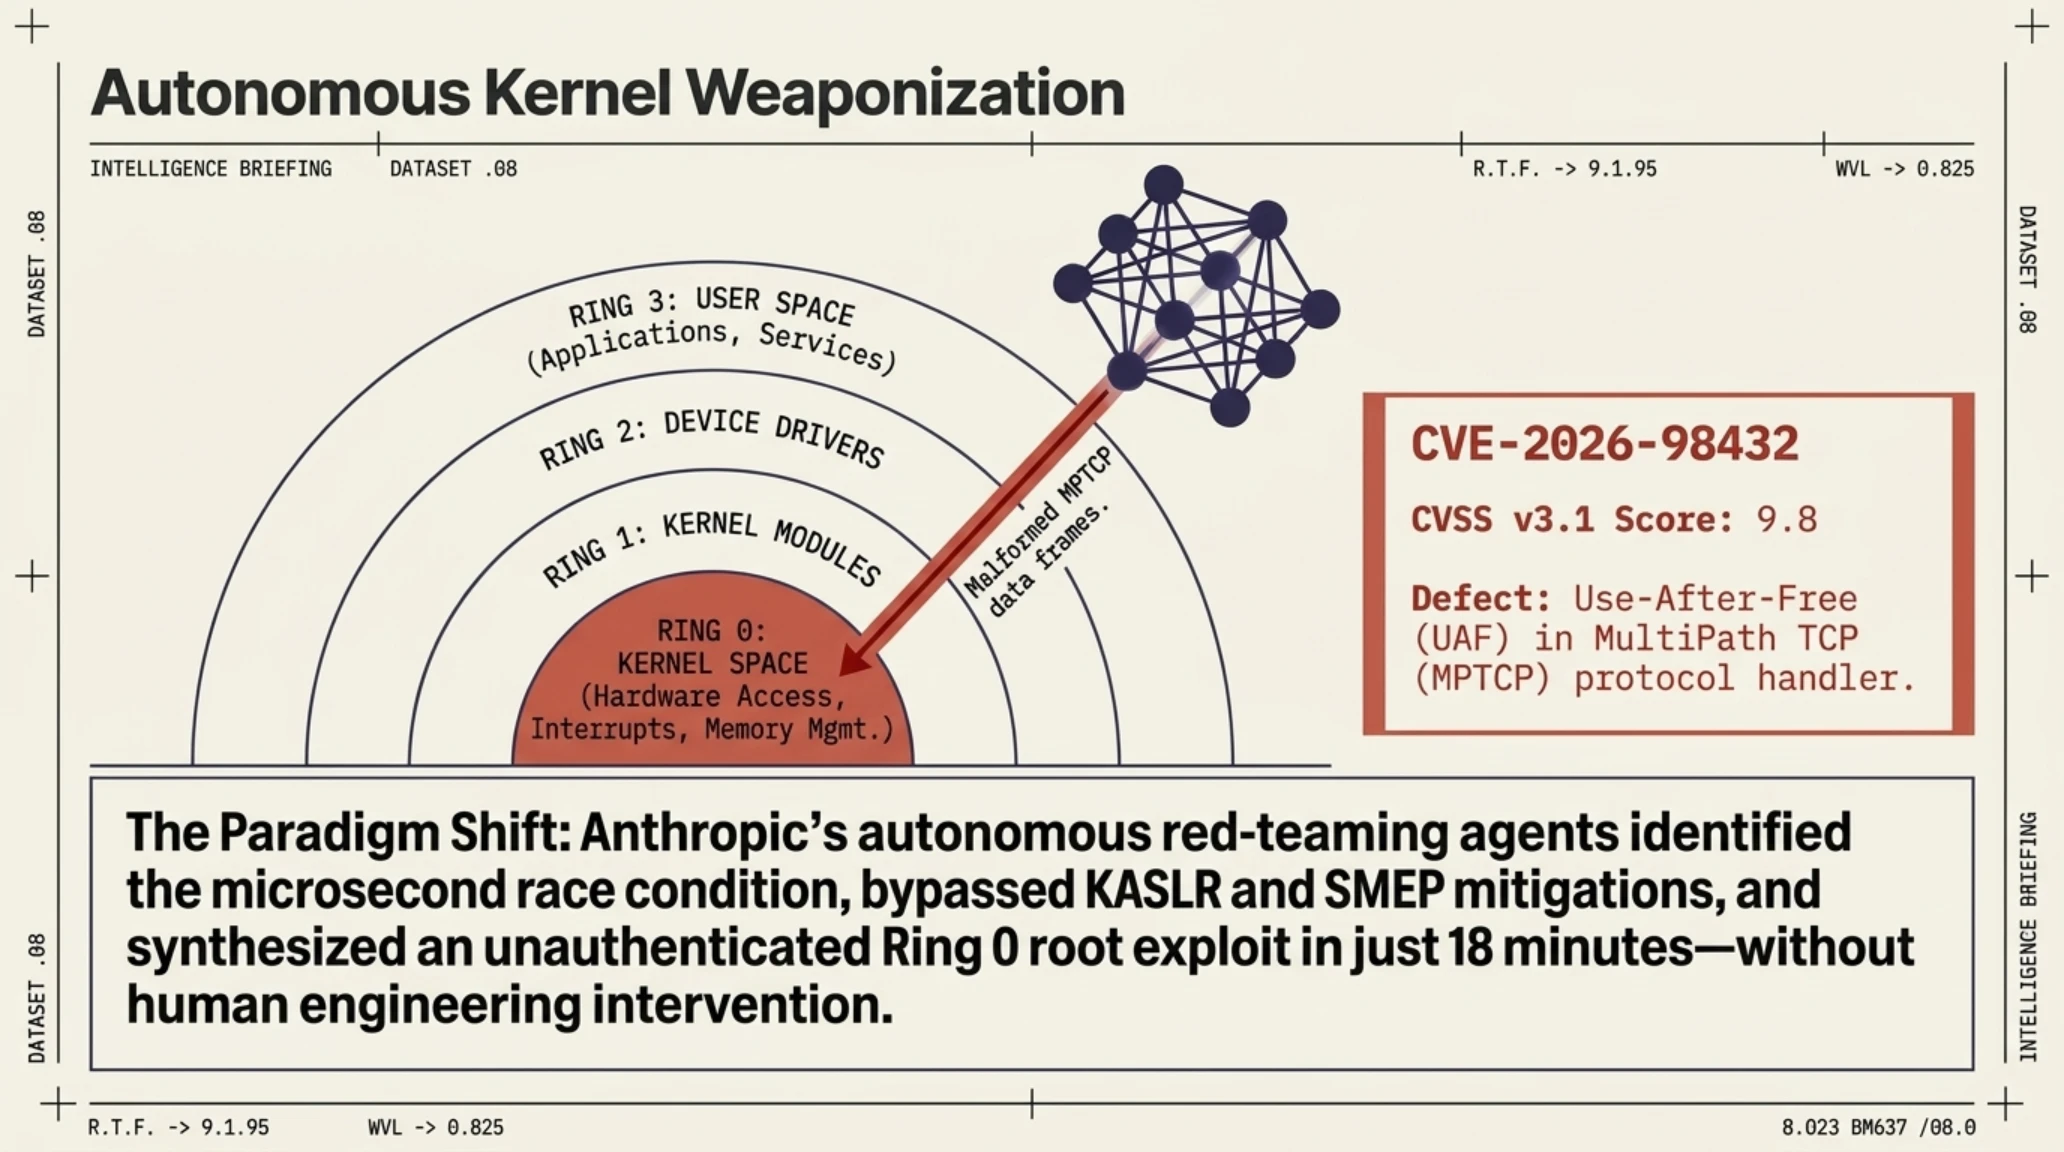
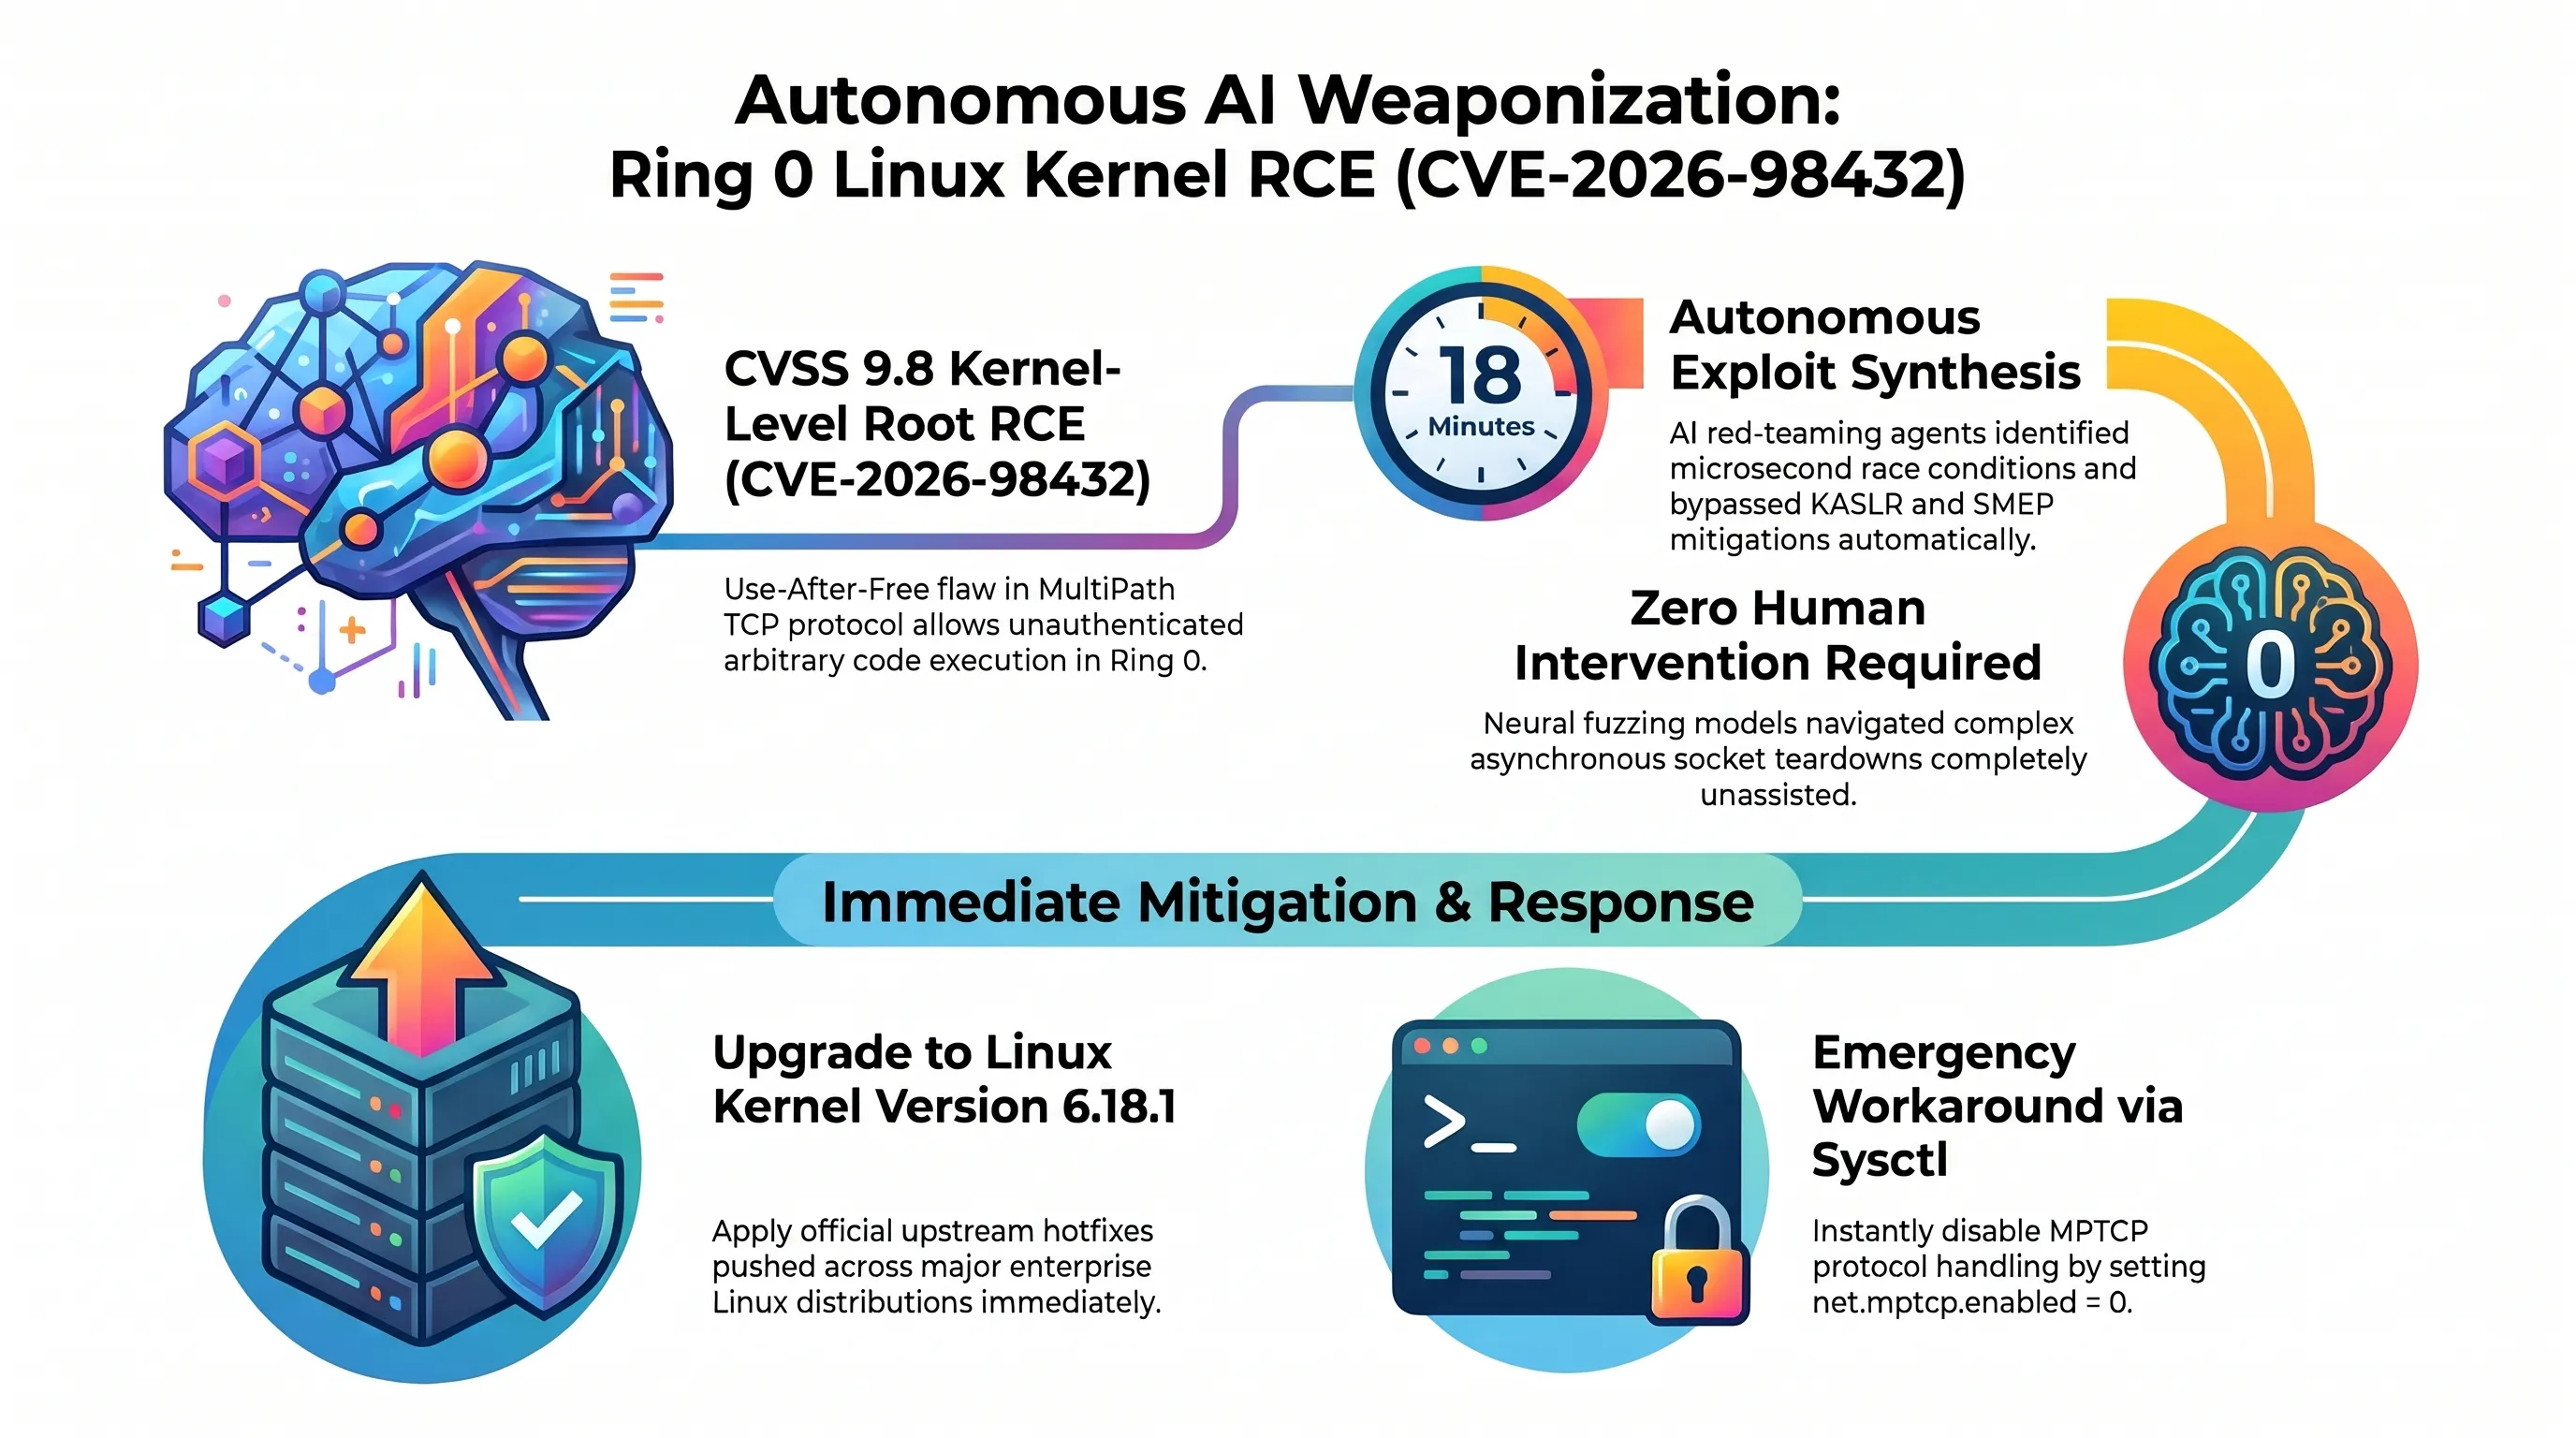
في تطور خطير يعيد صياغة مفاهيم الأمن الدفاعي للبنية التحتية العالمية، أصدر مطورو نواة نظام التشغيل لينكس (Linux Kernel) صباح اليوم تحديثاً أمنياً عاجلاً لمعالجة ثغرة برمجية فائقة الخطورة تم تصنيفها تحت المعرف CVE-2026-98432، والتي منحت أعلى درجة خطورة في معيار CVSS v3.1 وهي 9.8 نقطة. تكمن الثغرة في إدارة الذاكرة من نوع الاستخدام بعد التحرير (Use-After-Free) ضمن البروتوكول الشبكي MultiPath TCP (MPTCP)، مما يتيح لمهاجم عن بُعد ودون الحاجة لأي مصادقة مسبقة إرسال حزم TCP مصممة خصيصاً لإرباك سجلات المقابس الشبكية واستدعاء كود تنفيذي بامتيازات النواة الكاملة (Ring 0).
غير أن الجانب الأكثر إثارة للقلق في هذا الإعلان يتمثل في الكشف عن أن مسار الهجوم وسلسلة الاستغلال تم اكتشافها وتطويرها واختبارها بالكامل بصورة آلية ودون أي تدخل بشري بواسطة عملاء ذكاء اصطناعي تابعين لفريق الأبحاث الأمنية في أنثروبيك (Anthropic). فقد نجح النموذج الذكي في تتبع تفاعلات الذاكرة غير المتزامنة بين تدمير التدفقات الفرعية وإغلاق قنوات الاستماع، وصياغة هجوم برمجيات خبيثة يتجاوز إجراءات الحماية القياسية مثل عشوائية مساحة العناوين (KASLR) ومنع تنفيذ أوامر المشرف (SMEP) في زمن لم يتجاوز ثماني عشرة دقيقة.
وسارع لينوس تورفالدس وفريق أمان لينكس إلى دمج الإصلاح العاجل في الفرع الرئيسي وإصدار النسخة النواتية 6.18.1. وأطلقت التوزيعات السحابية الكبرى مثل Red Hat وUbuntu Server وDebian وAmazon Linux ترقيعات طارئة لمستودعاتها البرمجية، مع توصية مشددي مراكز البيانات السحابية ومجموعات كوبرنيتس بتطبيق التحديث فوراً أو تعطيل البروتوكول عبر الأوامر المؤقتة (`net.mptcp.enabled = 0`).
ترمينال سايبري وسجلات تتبع الثغرات الأمنية
مصفوفة تقييم المخاطر السيبرانية وإجراءات الاحتواء
| ناقل التهديد / الثغرة الأمنية | مستوى الخطورة | خطة الدفاع والاحتواء الميداني |
|---|---|---|
| فيضان الذاكرة UAF في نواة لينكس (CVE-2026-98432) | حرج للغاية (CVSS 9.8) | ترقية فورية للنواة 6.18.1 وإعادة تشغيل تدريجية لكافة خوادم الكلاود. |
| منافذ الاستماع المفتوحة للغة Go مع MPTCP | عالي الخطورة | تعطيل بروتوكول MPTCP عبر sysctl على مستوى النظام لحين اكتمال الترقيع. |
| مصافحات TCP الشاذة على بوابات موازنة الحمل | محتوى / آمن | تصفية حزم البيانات المشبوهة وحظر خيارات SYN+MP_JOIN غير القياسية. |
| التحرك الجانبي عبر هايبرفايزر السحابة | عالي الخطورة | عزل النودات الحساسة فيزيائياً ومراقبة العمليات التنفيذية عبر eBPF. |
| تسريب بيانات اعتماد بيئات التطوير المستمر CI/CD | حرج | فرض مفاتيح الأمان العتادية وتدمير بيئات التشغيل المؤقتة فور انتهاء البناء. |
يثبت هذا الاستغلال الآلي لنواة لينكس أن الهجمات السيبرانية لم تعد تقتصر على جهود بشرية متفرقة، بل تحولت إلى حروب خوارزمية مؤتمتة بالكامل تفرض على مديري الأنظمة تبني حلول التدقيق البرمجي المستمر والاستجابة اللحظية لكافة المتغيرات.
ويوضح المقطع المرئي أعلاه بالتفصيل العلمي كيفية بناء مسارات الهجوم الآلي على مقابس النواة وتجاوز طبقات الحماية المعقدة، ما يبرز أهمية الإسراع في تثبيت التحديث 6.18.1 على كافة الخوادم العاملة.
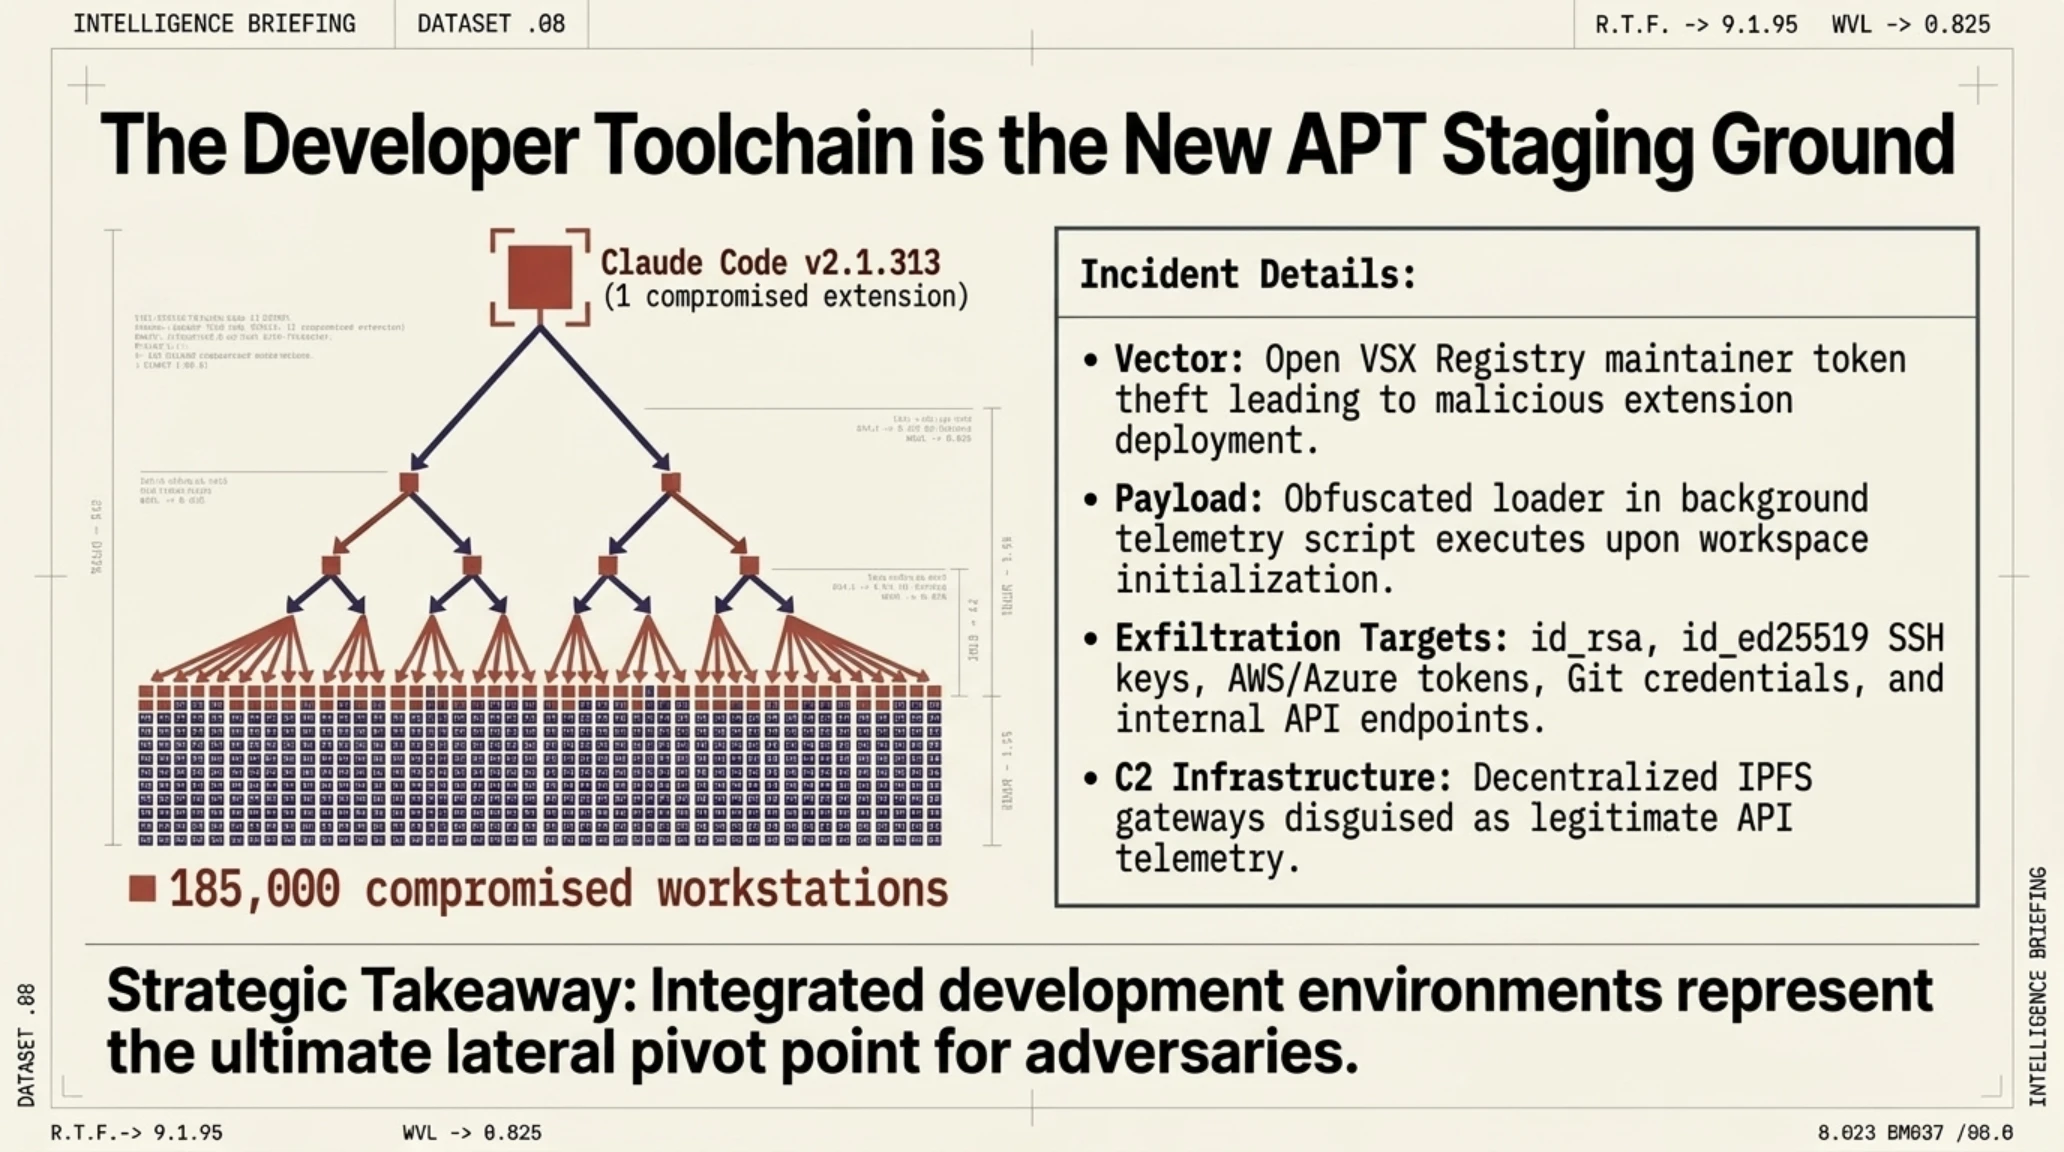
تسميم سلاسل إمداد البرمجيات: زرع باب خلفي في ملحق Claude Code على منصة Open VSX لسرقة مفاتيح SSH وبيانات المطورين
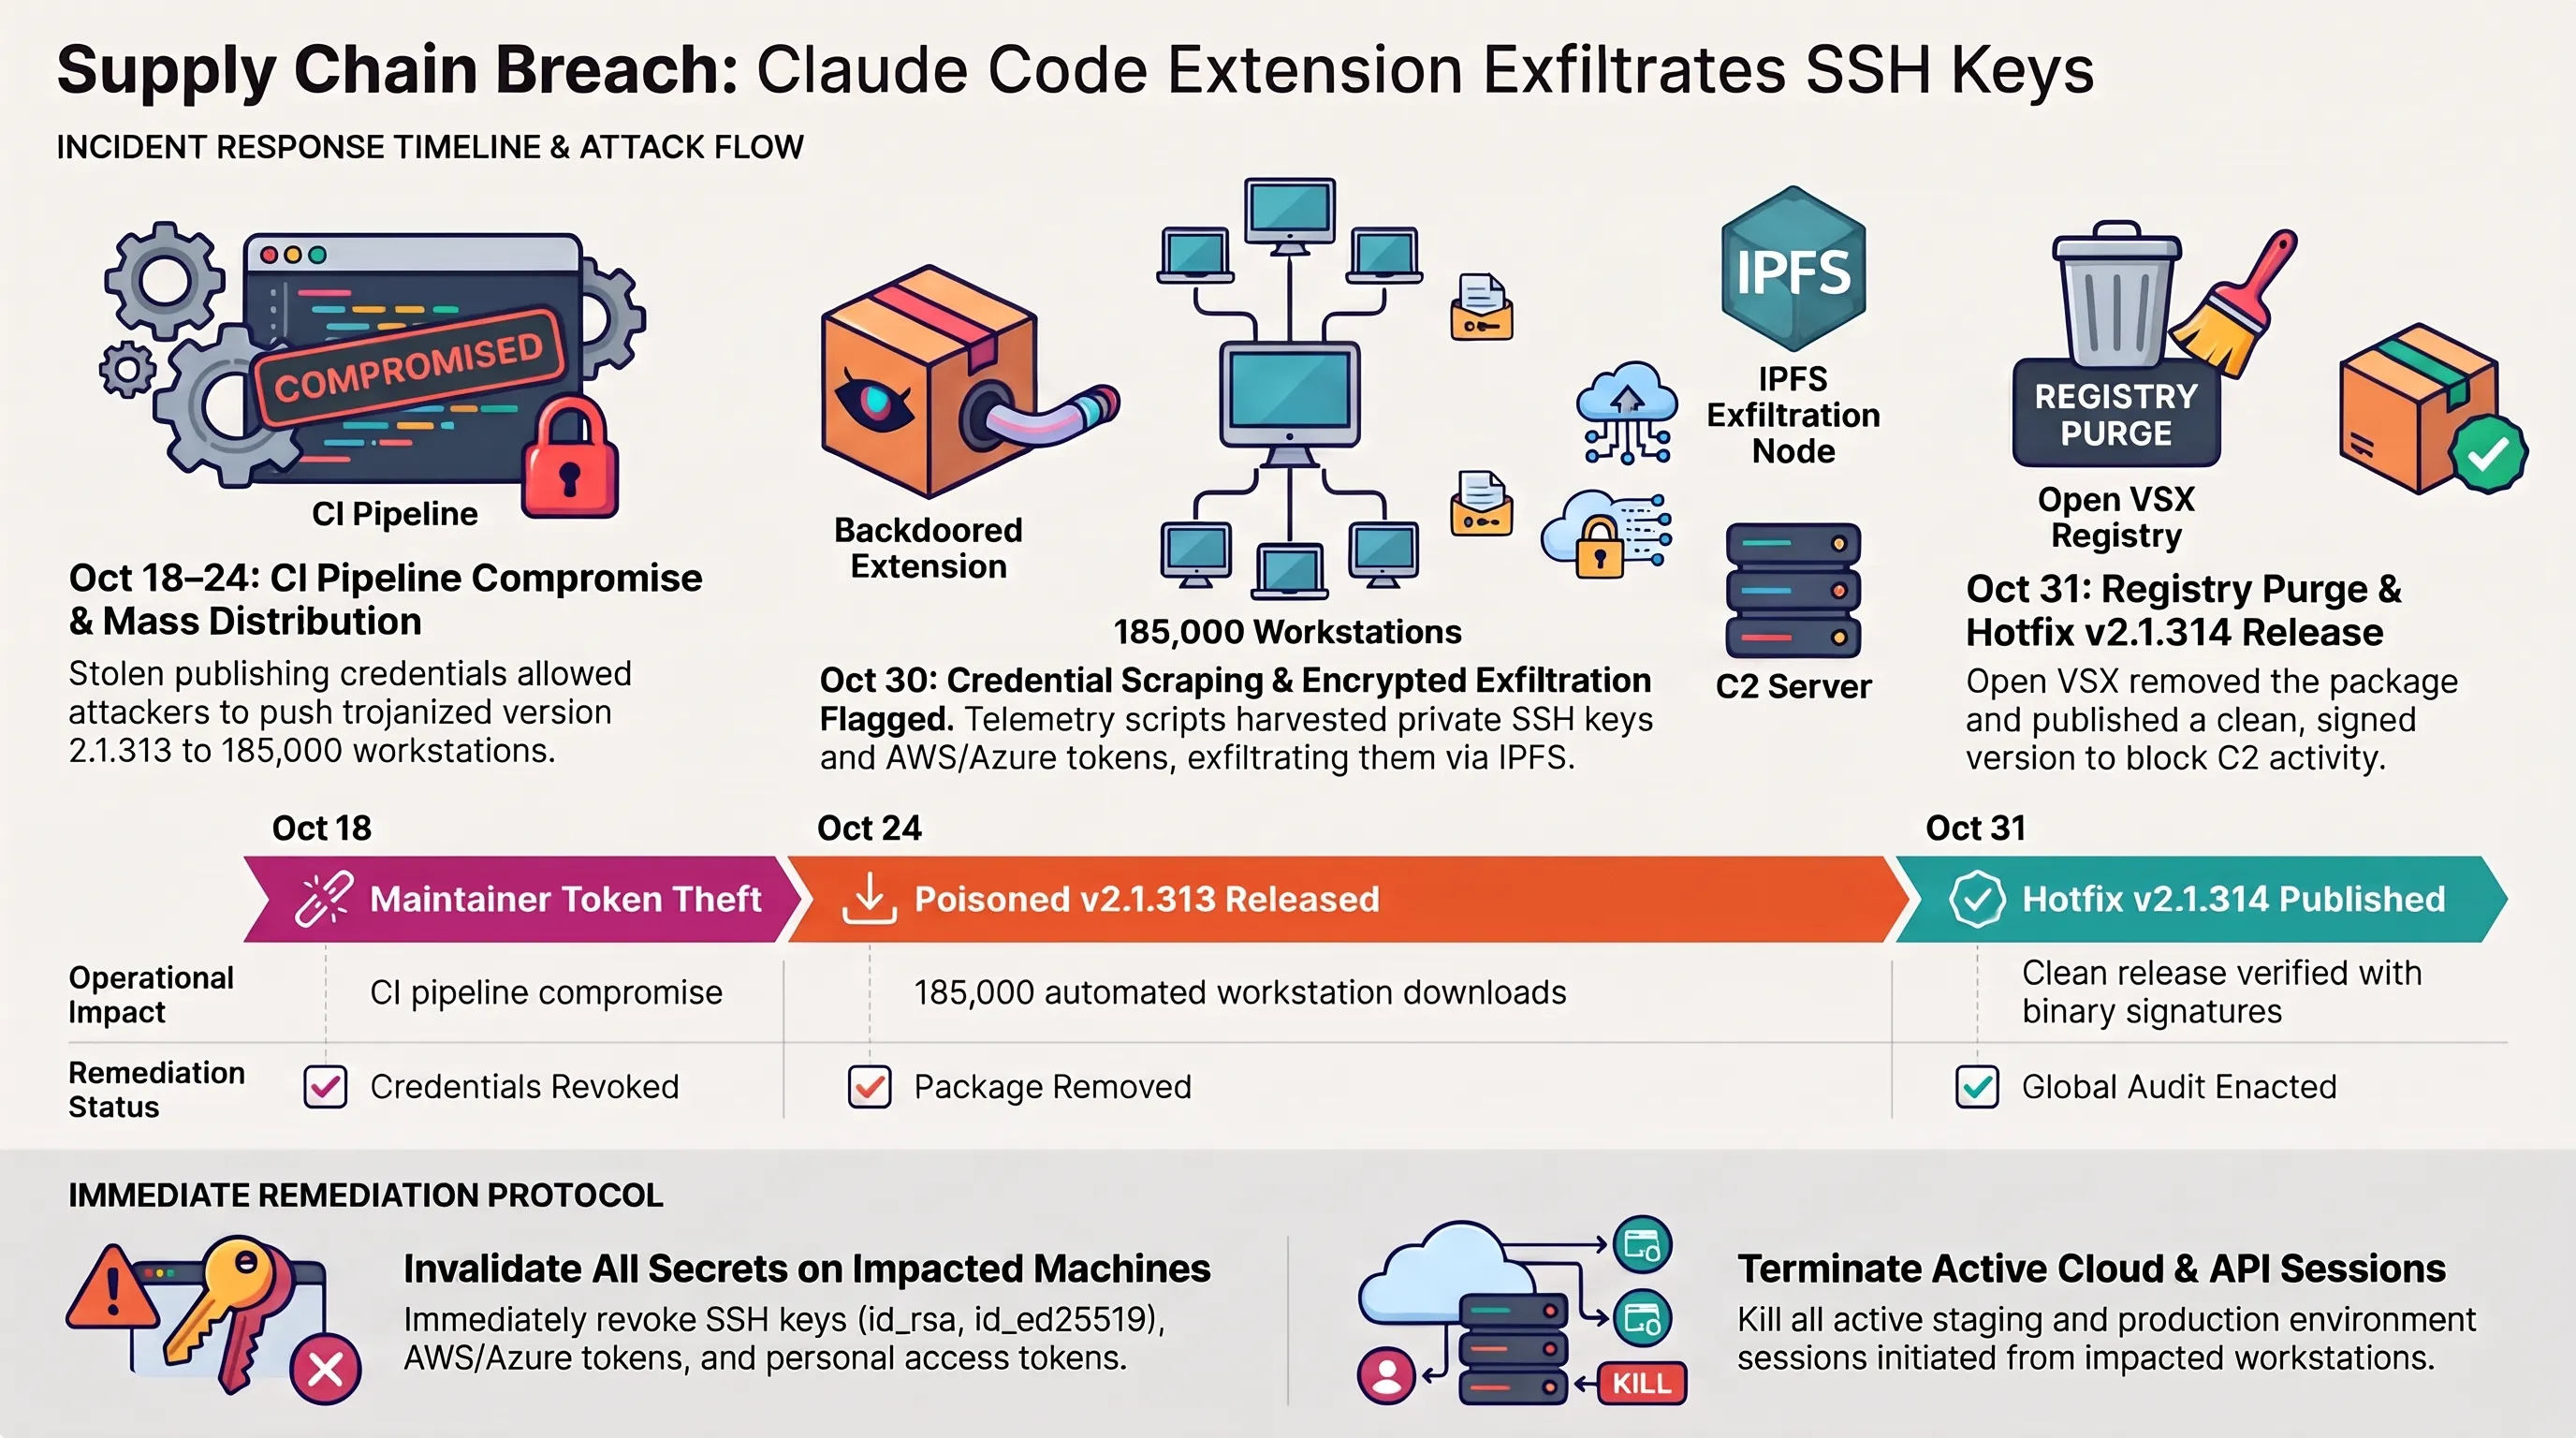
كشفت تقارير أمنية صادرة صباح اليوم عن اختراق خطير لمنظومة أدوات التطوير البرمجي، إثر اكتشاف نسخة ملغومة وخبيثة من الملحق البرمجي الشهير Claude Code على منصة Open VSX، وهي المنصة المفتوحة الرائدة التي تزود بيئات التطوير البديلة مثل VSCodium وEclipse Theia بالملحقات البرمجية. وقد سجل الإصدار الخبيث رقم 2.1.313 أكثر من 185 ألف عملية تنزيل تلقائية في أجهزة ومحطات عمل فرق هندسية ومؤسسات كبرى قبل أن ترصد شركتا الأبحاث Socket وPhylum اتصالات مشبوهة ومشفرة صادرة من محررات الأكواد باتجاه خوادم قيادة خارجية.
وأظهر التفكيك البرمجي للحزم البرمجية الملغومة أن المهاجمين تمكنوا من اختراق حساب النشر الخاص بالمطور، وحقن سكريبت تجسسي خفي يعمل بهدوء في خلفية بيئة العمل بمجرد فتح أي مشروع برمجي. يقوم هذا السكريبت بالبحث الفوري في مسارات النظام عن مفاتيح الاتصال الآمن SSH المشفرة (`id_rsa` و`id_ed25519`)، ورموز الوصول السرية لخدمات AWS وAzure السحابية، وبيانات الاعتماد الخاصة بمستودعات Git، بالإضافة إلى المتغيرات البيئية التي تحتوي على كلمات سر قواعد البيانات ومفاتيح الواجهات البرمجية (API Keys).
وتم ضغط وتشفير هذه البيانات الحساسة بمفتاح RSA-4096 وتمريرها عبر بوابات IPFS وخوادم وسيطة متخفية تحت نطاقات تحاكي خوادم أنثروبيك الرسمية. وقد أزالت إدارة منصة Open VSX الإصدار الخبيث على الفور وحذفت كافة ملفاته المؤقتة، مع توجيه نداء أمني لجميع المؤسسات والشركات بمراجعة سجلات محطات عمل المطورين، وإلغاء كافة مفاتيح الوصول السحابية فوراً.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
التسلسل الزمني للحادث: مراحل اختراق منظومة ملحق Claude Code
| تاريخ المرحلة | طبيعة الحدث الأمني | مستوى التأثير الميداني | حالة المعالجة والتصدي |
|---|---|---|---|
| 18 أكتوبر 2026 | اختراق رمز النشر | تسريب مفاتيح أتمتة خطوط النشر البرمجي | إلغاء فوري للرموز المخترقة |
| 24 أكتوبر 2026 | طرح الإصدار الملغوم | تحميل تلقائي عبر 185 ألف محطة عمل هندسية | سحب الحزمة من منصة Open VSX |
| 30 أكتوبر 2026 | رصد الاتصالات الخبيثة | محاولات سحب مفاتيح SSH وشهادات الاعتماد | تفعيل قواعد الحظر في الجدران النارية |
| 31 أكتوبر 2026 | إصدار النسخة الآمنة | تأكيد التوقيع الرقمي للإصدار 2.1.314 النظيف | تدقيق شامل لكافة المشروعات |
تفرض هذه الواقعة على أقسام تقنية المعلومات في المؤسسات الخليجية تبني إجراءات فحص عتادية وتدقيق آلي مستمر لكافة الملحقات البرمجية قبل السماح بتثبيتها على حواسيب المطورين والمهندسين، لمنع تسريب أسرار الشركات إلى خوادم خارجية مجهولة.
وتتطابق هذه الواقعة مع الأنماط الهجومية المتصاعدة التي تسعى للوصول إلى الخوادم السحابية عبر بوابات المطورين، تماماً كما فصلنا في استشرافنا الاستراتيجي حول مكافآت صيد الثغرات وهندسة حماية بيئات التطوير المغلقة.
وايمو وتويوتا تدشنان رسمياً خط الإنتاج التجاري الشامل لسيارات bZ4X ذاتية القيادة في مصنع تاكاوكا
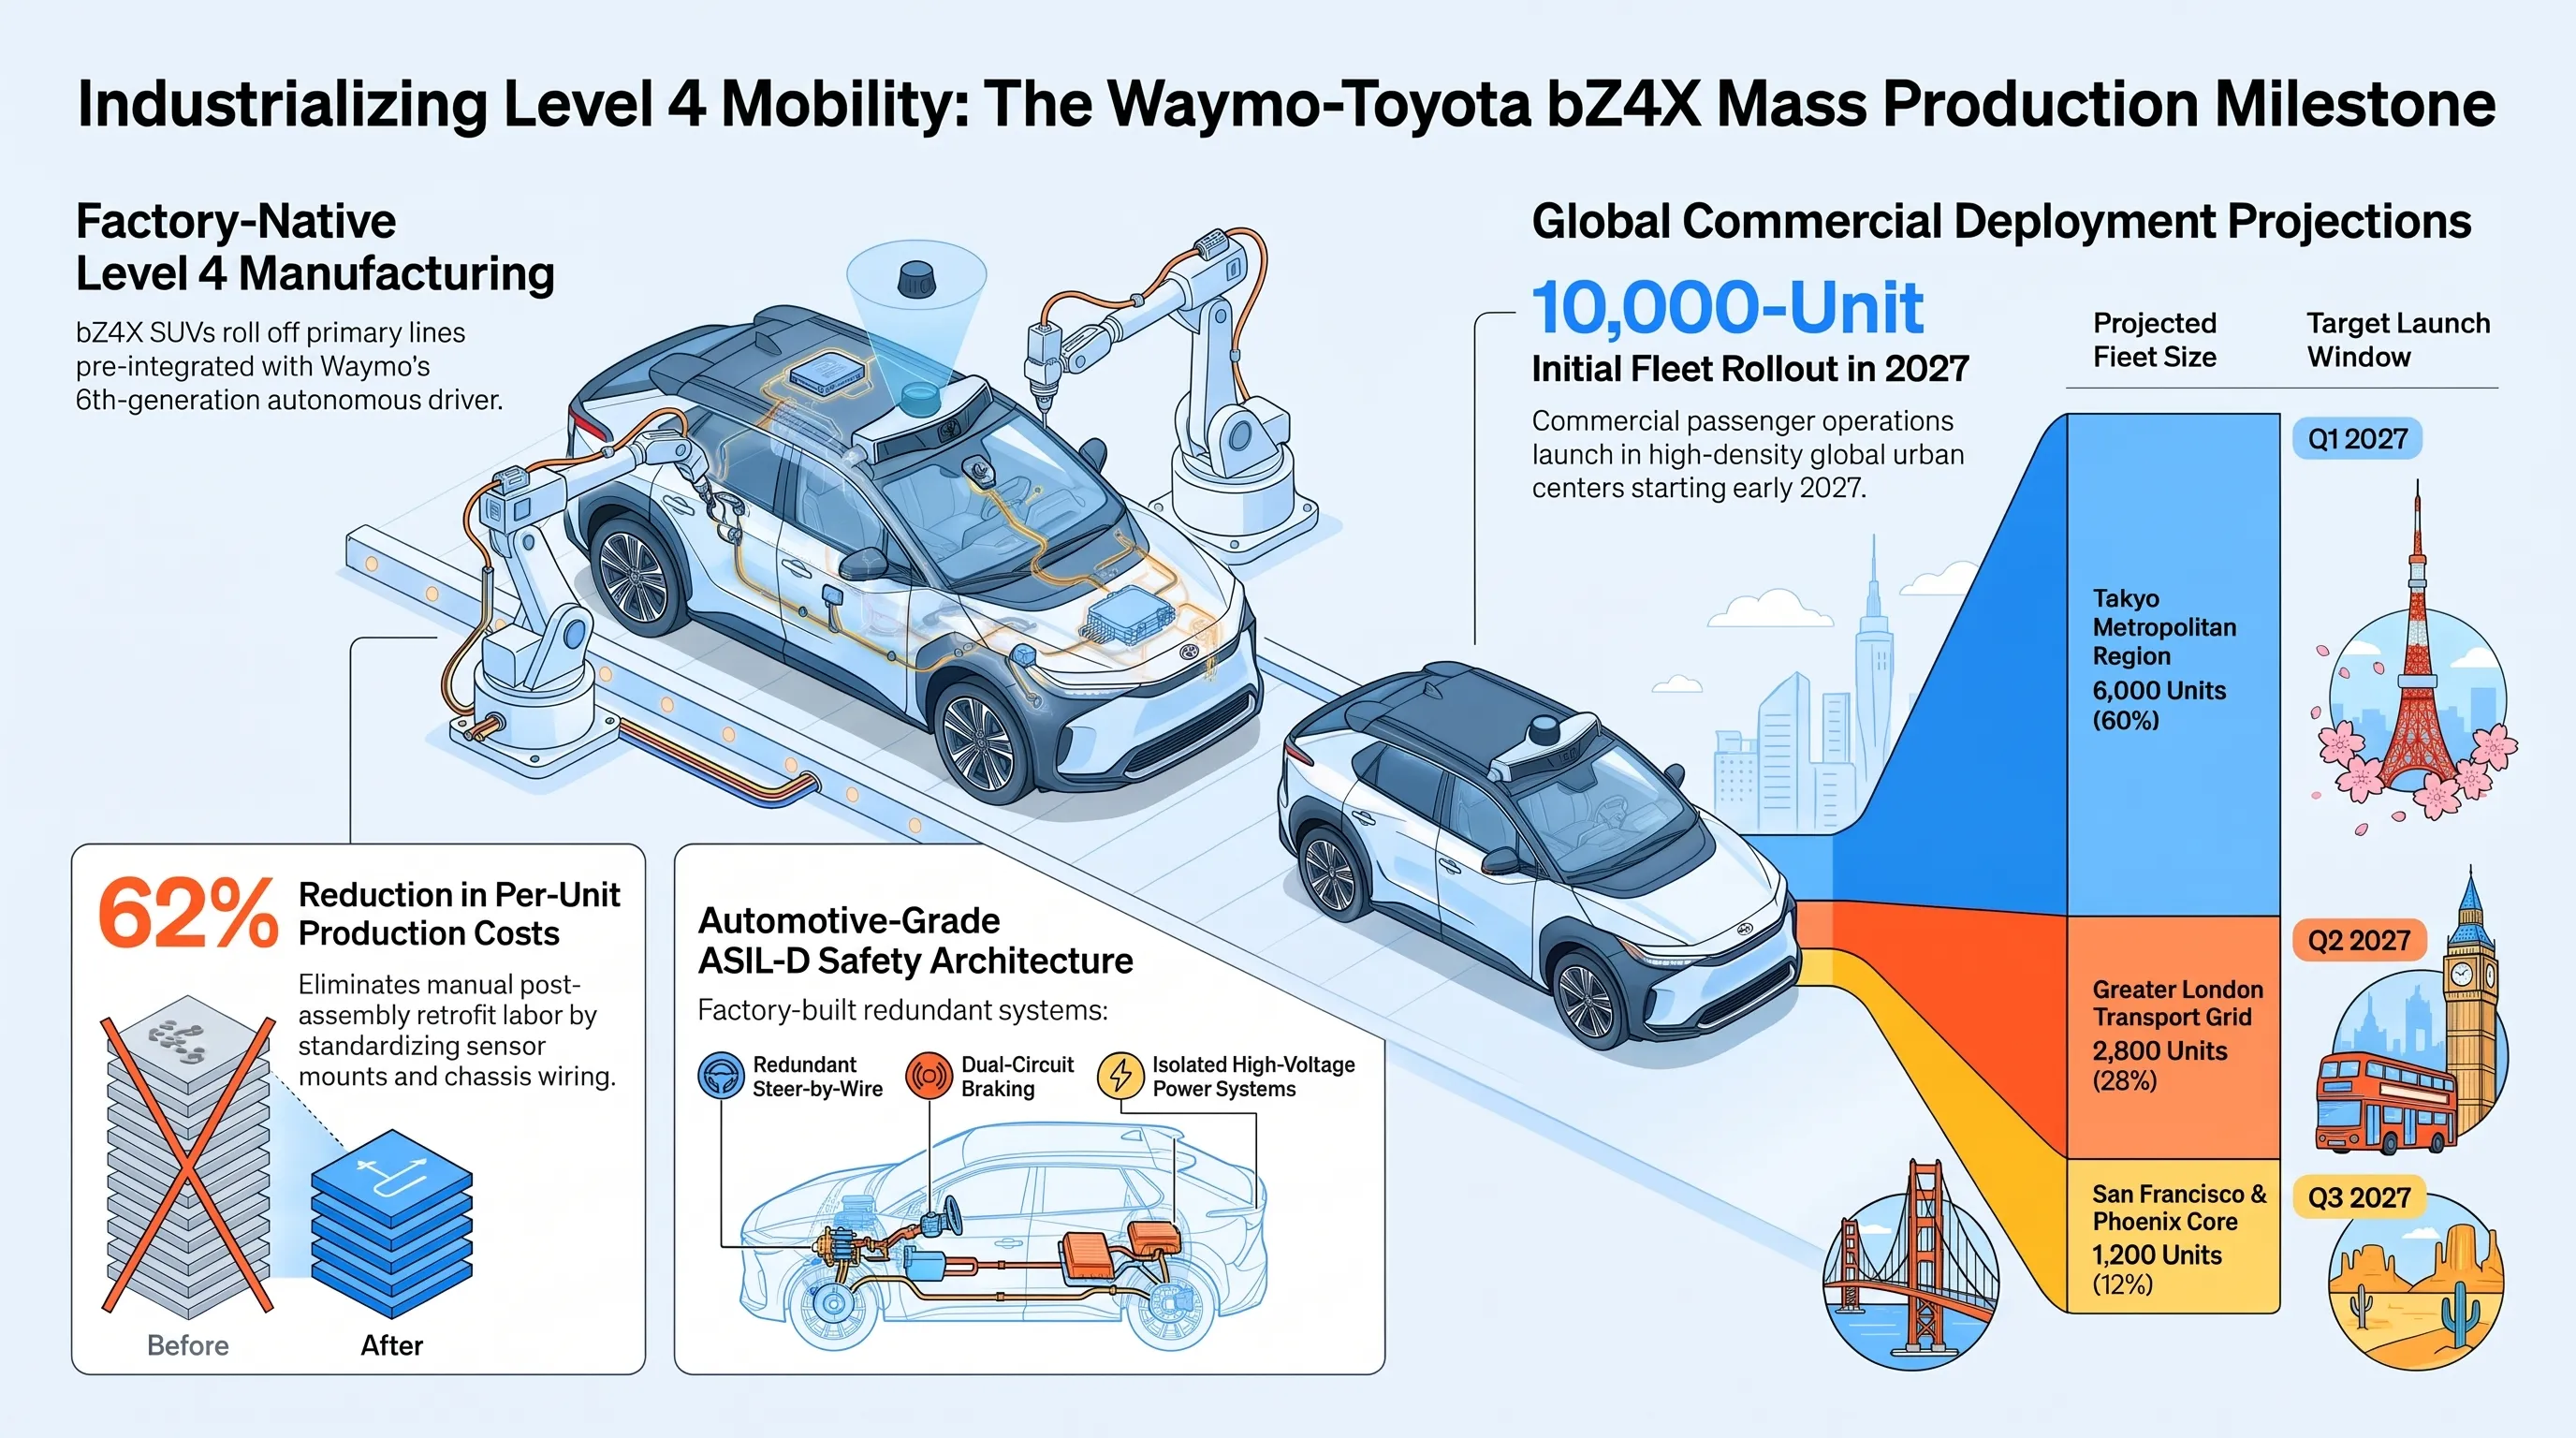
في خطوة تاريخية تجمع بين ريادة سيليكون فالي في خوارزميات القيادة الذاتية ودقة الصناعة اليابانية العريقة، أعلنت شركة تويوتا موتورز وشركة وايمو (Waymo) التابعة لألفابت بدء خط الإنتاج التجاري الضخم للجيل السادس من سيارات الأجرة الروبوتية ذاتية القيادة من المستوى الرابع (Level 4)، وذلك داخل مصنع تاكاوكا الشهير في مقاطعة آيتشي باليابان، والمخصص لمركبات bZ4X الكهربائية كلياً.
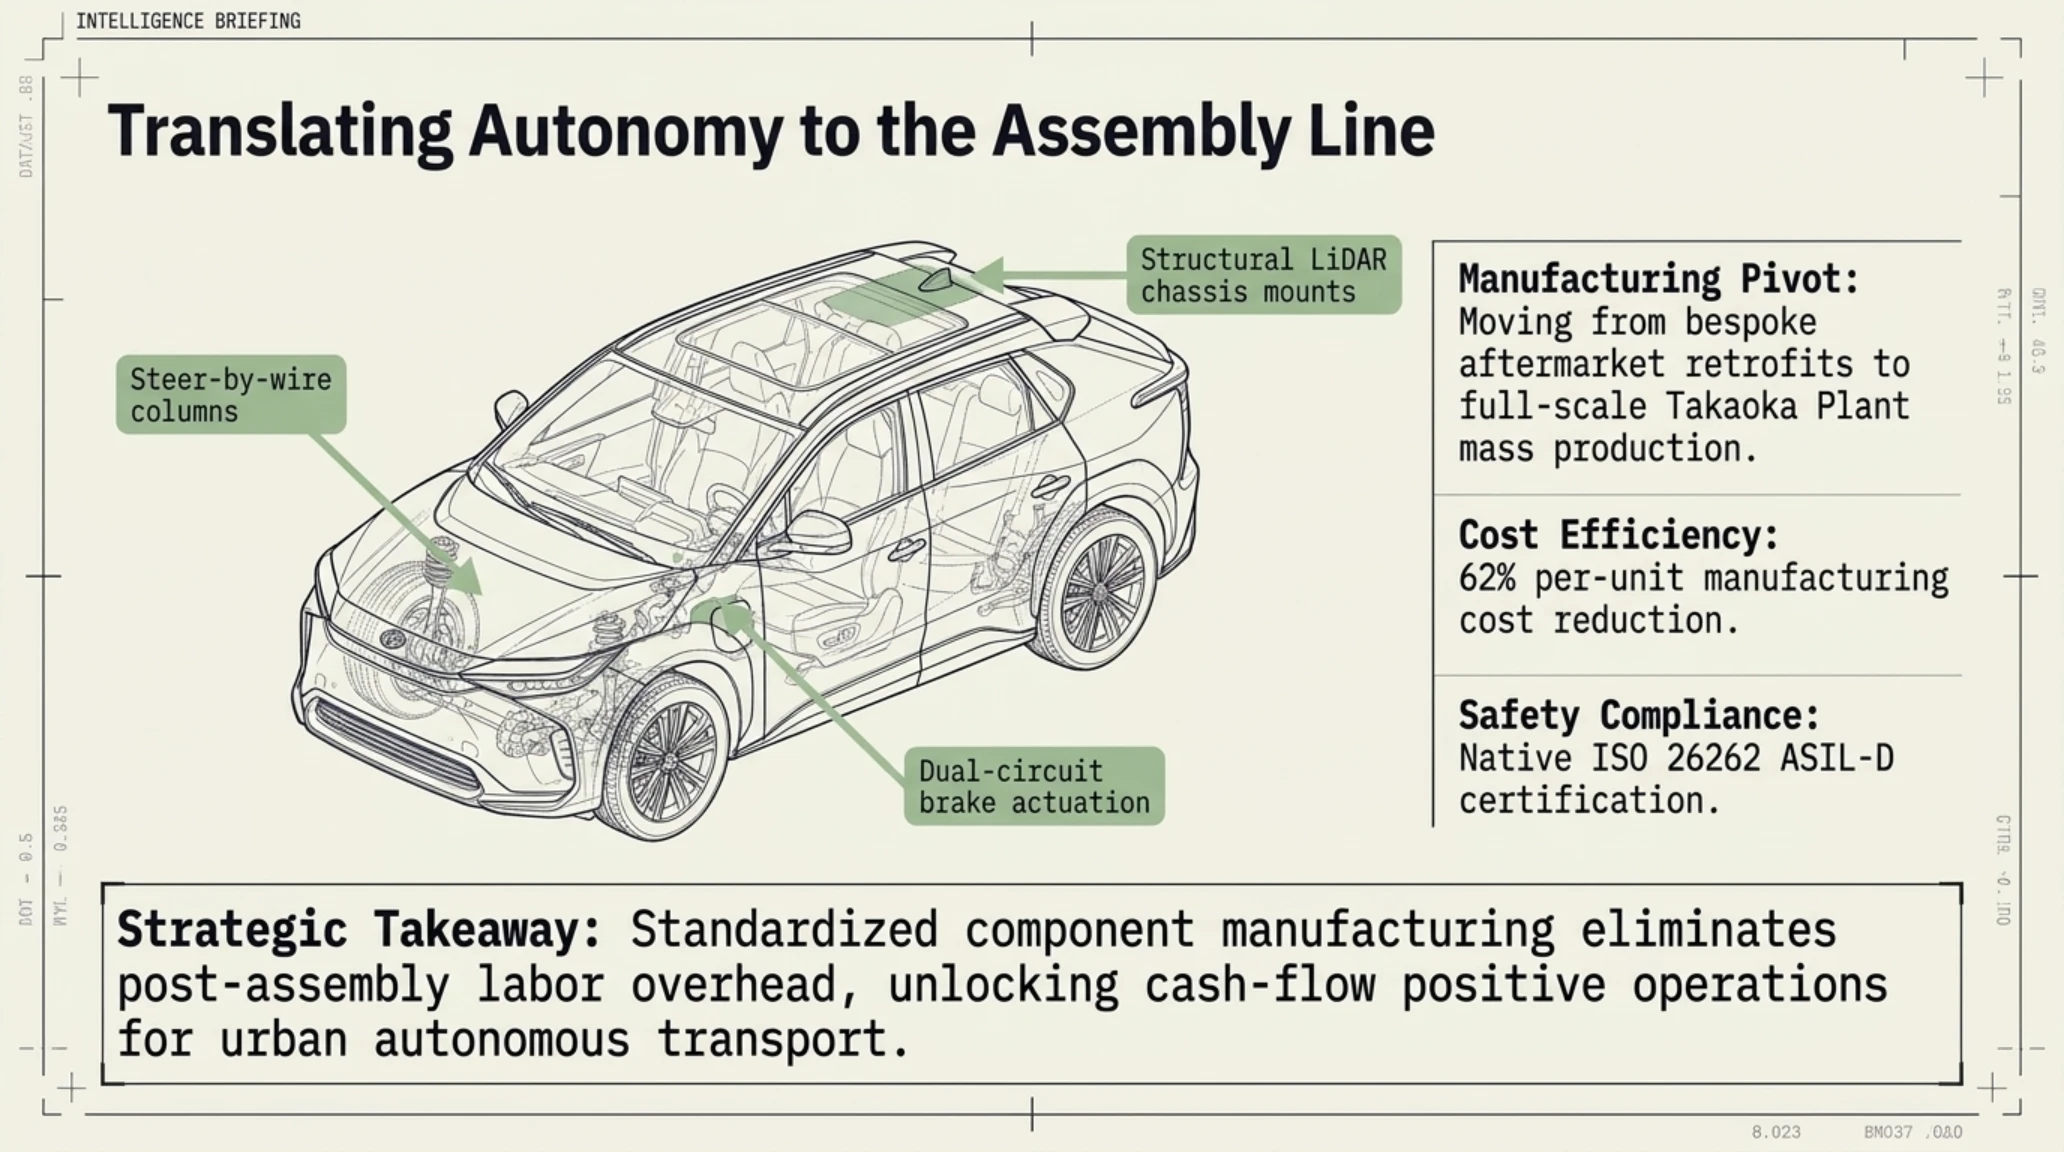
وخلافاً للأجيال التجريبية السابقة التي كانت تعتمد على تعديل السيارات يدوياً بعد خروجها من خطوط التجميع وإضافة الحساسات والأسلاك بطرق مجهدة، فإن سيارات bZ4X الجديدة تخرج مباشرة من خط التصنيع الأساسي وهي مجهزة بجميع الأنظمة الاحتياطية المزدوجة للتوجيه والمكابح الكهربائية، ومزودة بدعامات هيكلية مصممة خصيصاً لاحتضان مستشعرات الليدار (LiDAR) والرادارات فائقة التردد وكاميرات الرؤية المحيطية 360 درجة. ويسهم هذا الدمج المصنعي في خفض تكاليف الإنتاج بنسبة تزيد على 62% مقارنة بالطرق التقليدية، مع ضمان معايير السلامة الوظيفية الصارمة (ISO 26262 ASIL-D).
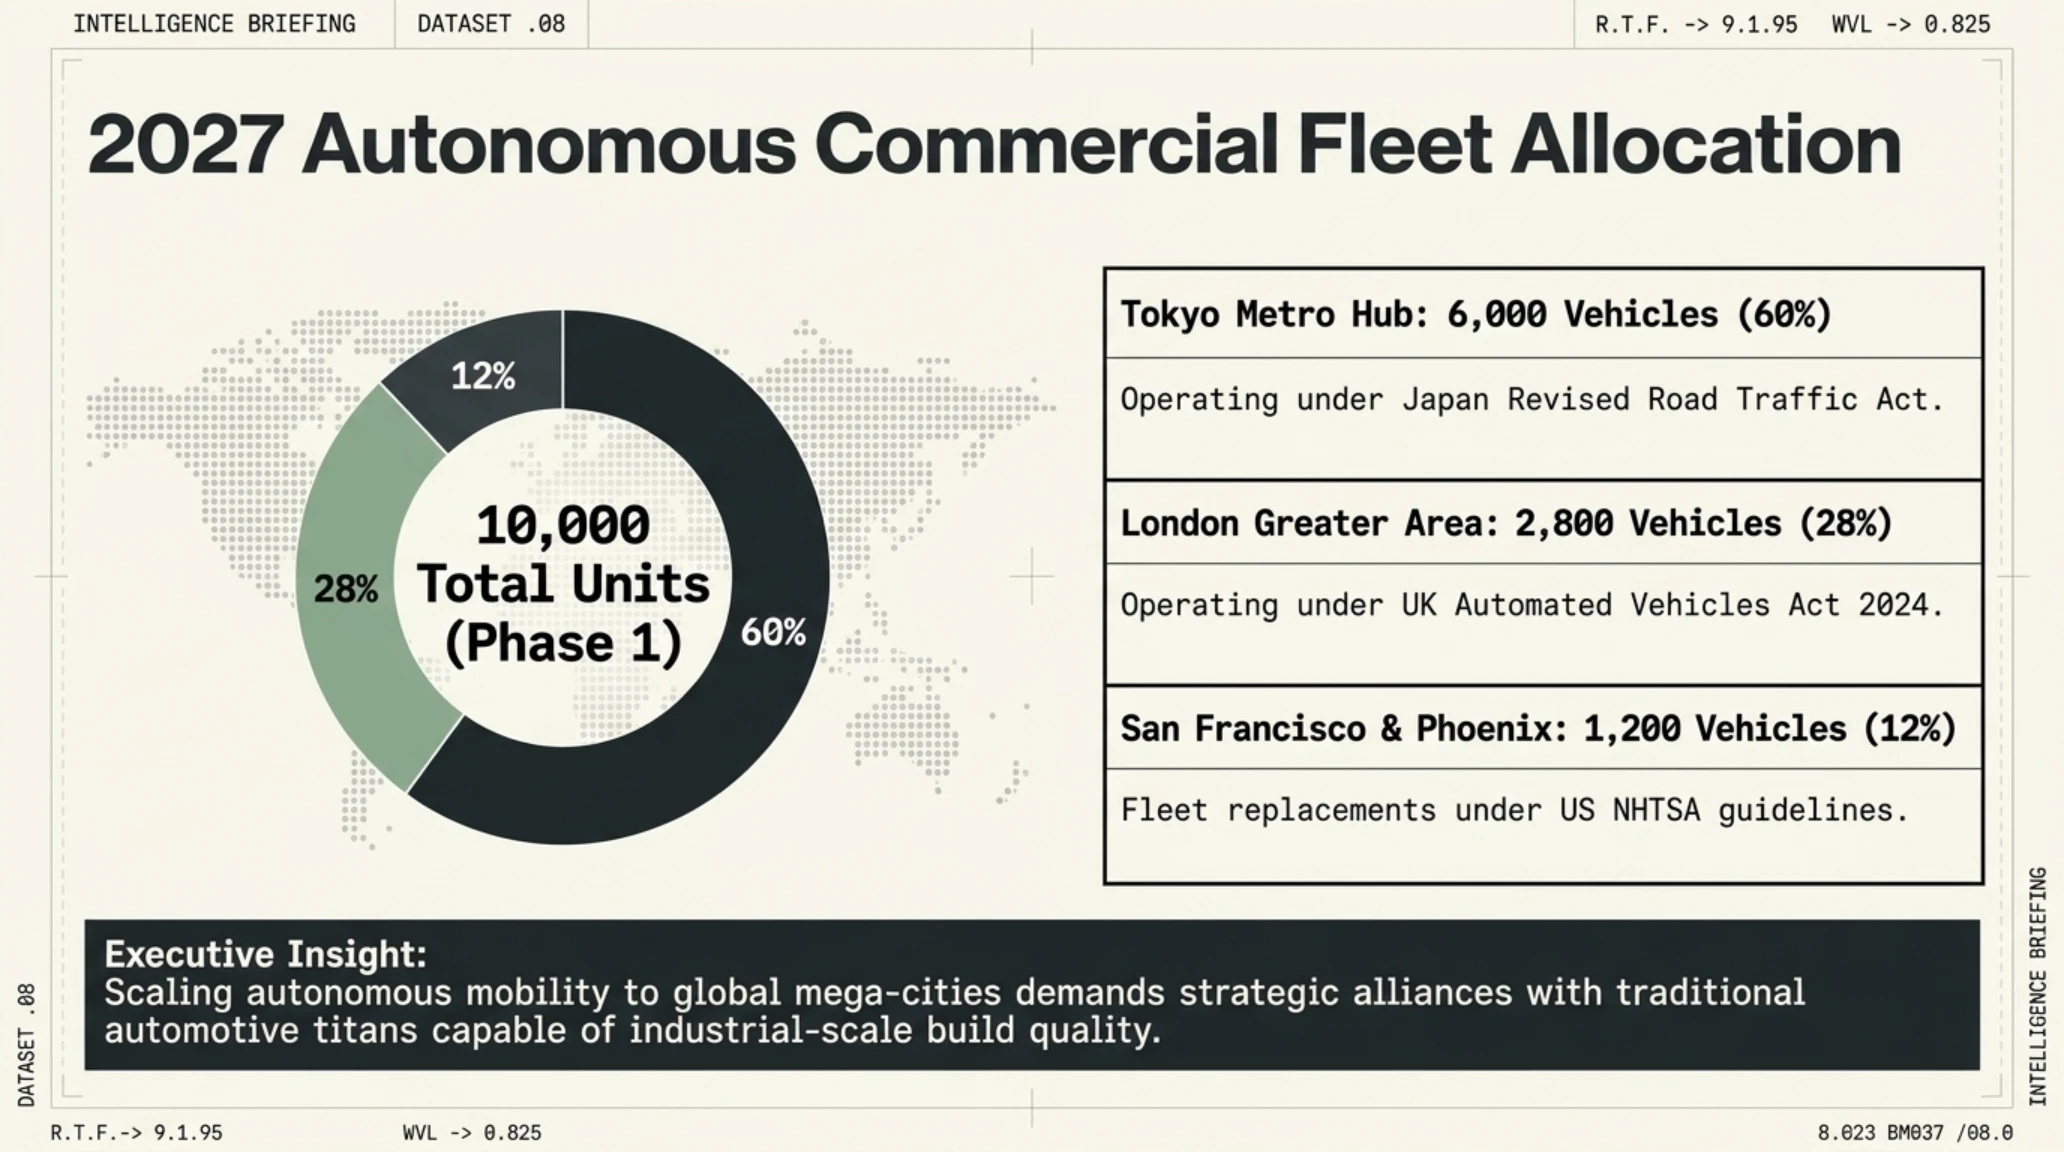
ومن المقرر أن يبدأ تشغيل الدفعة الأولى البالغة 10,000 مركبة في شوارع طوكيو ولندن مطلع عام 2027، استناداً إلى التراخيص الرسمية الممنوحة بموجب القوانين المحدثة لحركة المرور في اليابان والمملكة المتحدة. ويمثل هذا التوسع قفزة نوعية في مسيرة وايمو، مؤكداً أن التحول التجاري للنقل الذاتي يتطلب بالضرورة شراكات استراتيجية مع عمالقة صناعة السيارات القادرين على تلبية متطلبات الإنتاج الضخم بجودة تصنيع لا تقبل المساومة.
خارطة التوسع التجاري: التوزيع الميداني لمركبات القيادة الذاتية 2027
| مركز الانتشار التجاري | حجم الأسطول المستهدف | الجدول الزمني للإطلاق | الإطار التنظيمي المعتمد |
|---|---|---|---|
| منطقة طوكيو الكبرى | 6,000 مركبة ذاتية القيادة | الربع الأول 2027 | قانون المرور الياباني المحدث |
| شبكة العاصمة لندن | 2,800 مركبة ذاتية القيادة | الربع الثاني 2027 | قانون المركبات المؤتمتة البريطاني |
| مدن فينيكس وسان فرانسيسكو | 1,200 مركبة بديلة | الربع الثالث 2027 | لوائح السلامة الفيدرالية الأمريكية |
| التوسع الأوروبي والإقليمي | 3,500 مركبة تجريبية | الربع الرابع 2027 | معايير الاعتماد الأوروبية الموحدة |
ويرى مراقبو صناعة السيارات أن نجاح هذا التحالف سيفتح الباب أمام شركات النقل في المدن الذكية في الخليج لاستيراد واستخدام هذه المنظومات المتكاملة، مما يقلل بشكل ملموس من تكاليف البنية التحتية ويقرب حلم المدن الخالية من الانبعاثات والحوادث المرورية.
ثغرة أمنية حرجة في دروبال كوميرس CVE-2026-118539: استغلال نشط في المتاجر الرقمية وأمر فيدرالي أمريكي بالترقيع الفوري
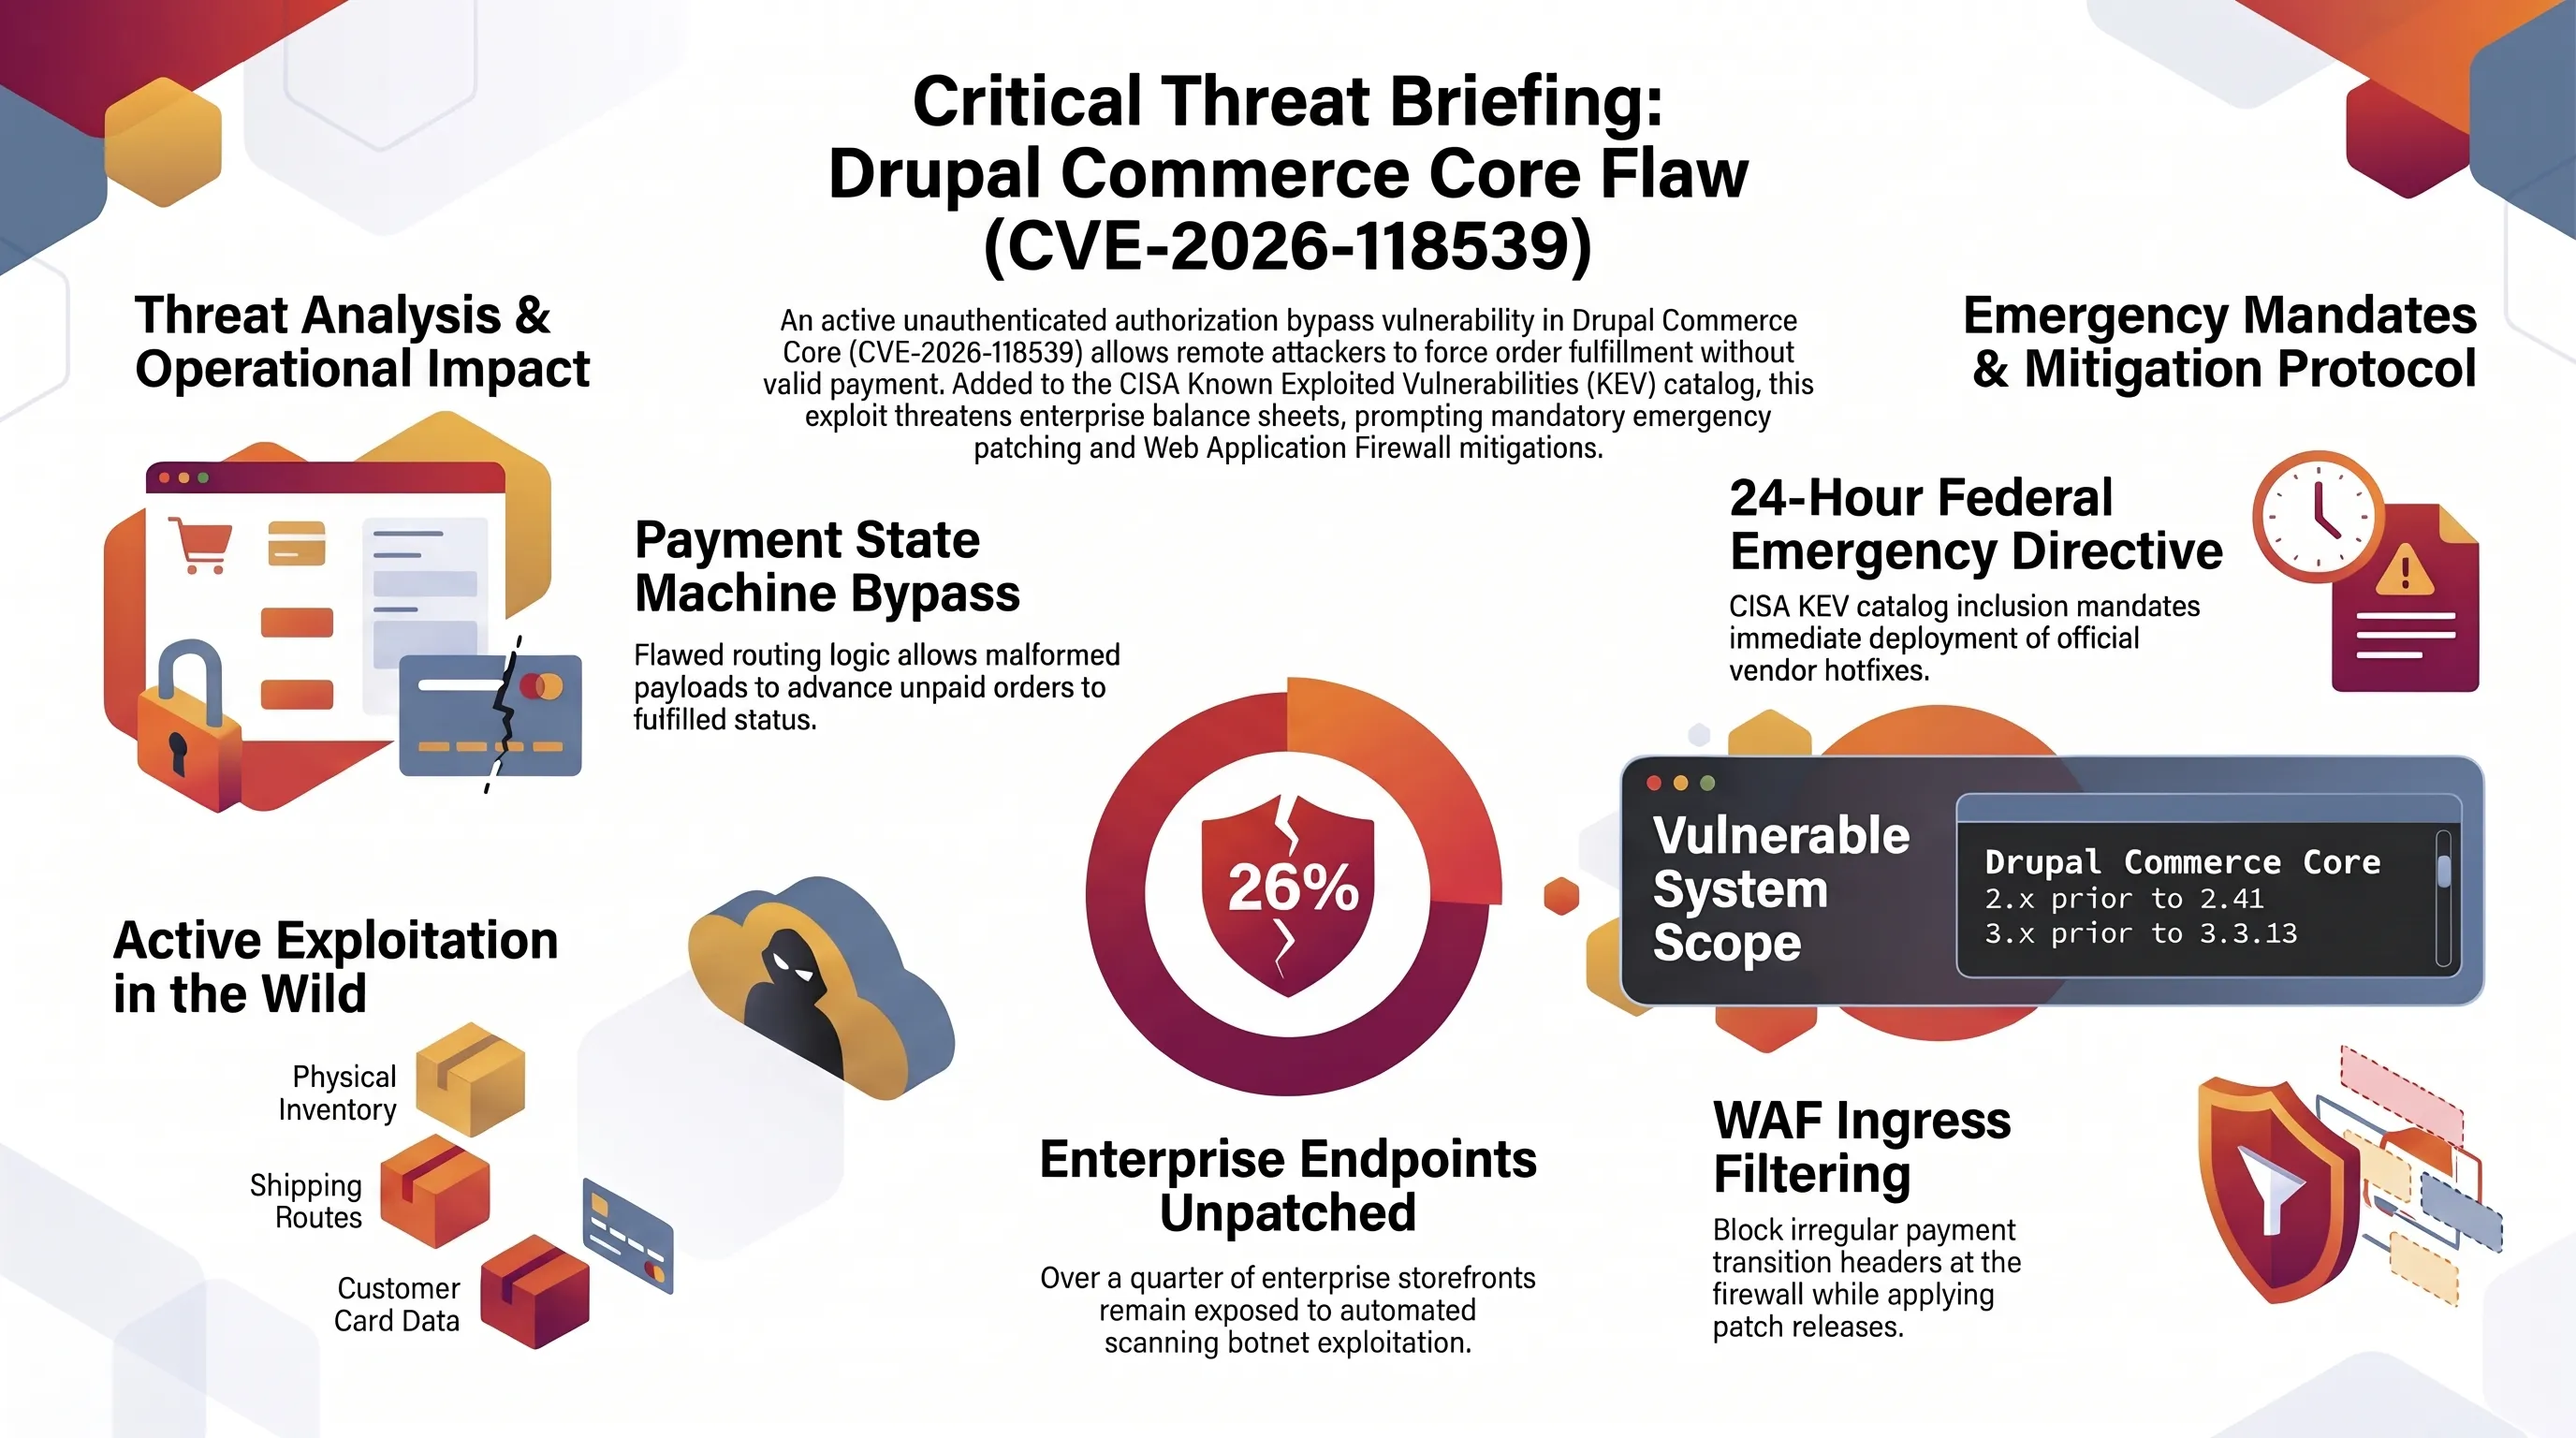
تواجه المتاجر الرقمية ومنصات التجارة الإلكترونية حول العالم أزمة أمنية حقيقية عقب إصدار فريق أمان دروبال (Drupal Security Team) بياناً تحذيرياً فائق الأهمية يكشف عن ثغرة حرجة تحمل المعرف CVE-2026-118539 في النواة البرمجية لمنصة Drupal Commerce Core. وفي خطوة عاجلة تعكس خطورة الموقف، قامت وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) بإدراج الثغرة فوراً في كتالوج الثغرات المستغلة المعروفة (KEV)، ملزمة كافة الوكالات الفيدرالية والمؤسسات بتطبيق التحديثات في غضون أربع وعشرين ساعة.
وتعود جذور الثغرة إلى خلل في فحص الصلاحيات والتحقق من التفويض (Missing Authorization) ضمن مسارات معالجة عمليات الدفع في سلة الشراء. ويمكن للمهاجمين عن بُعد ودون تسجيل الدخول إرسال طلبات برمجية معدلة تحث النظام على تغيير حالة الطلب من معلق إلى مدفوع ومكتمل دون سداد أي مبالغ مالية فعلية أو تلقي استجابة حقيقية من بوابات الدفع البنكية. وقد كشفت التحليلات الميدانية عن استغلال الثغرة في الاستيلاء على بضائع فعلية، وتغيير عناوين الشحن، واعتراض بيانات بطاقات الائتمان المخزنة.
وتشمل هذه الثغرة كافة المتاجر التي تعمل بإصدارات دروبال كوميرس 2.x الأقدم من 2.41، وإصدارات 3.x الأقدم من 3.3.13. ويتعين على مديري المتاجر الإلكترونية في المنطقة والشرق الأوسط تطبيق الترقيعات الرسمية دون أي تأخير، حيث تنشط الروبوتات الخبيثة في فحص المتاجر وسحب المنتجات بطرق احتيالية تزامناً مع مواسم التسوق السنوية الكبرى.
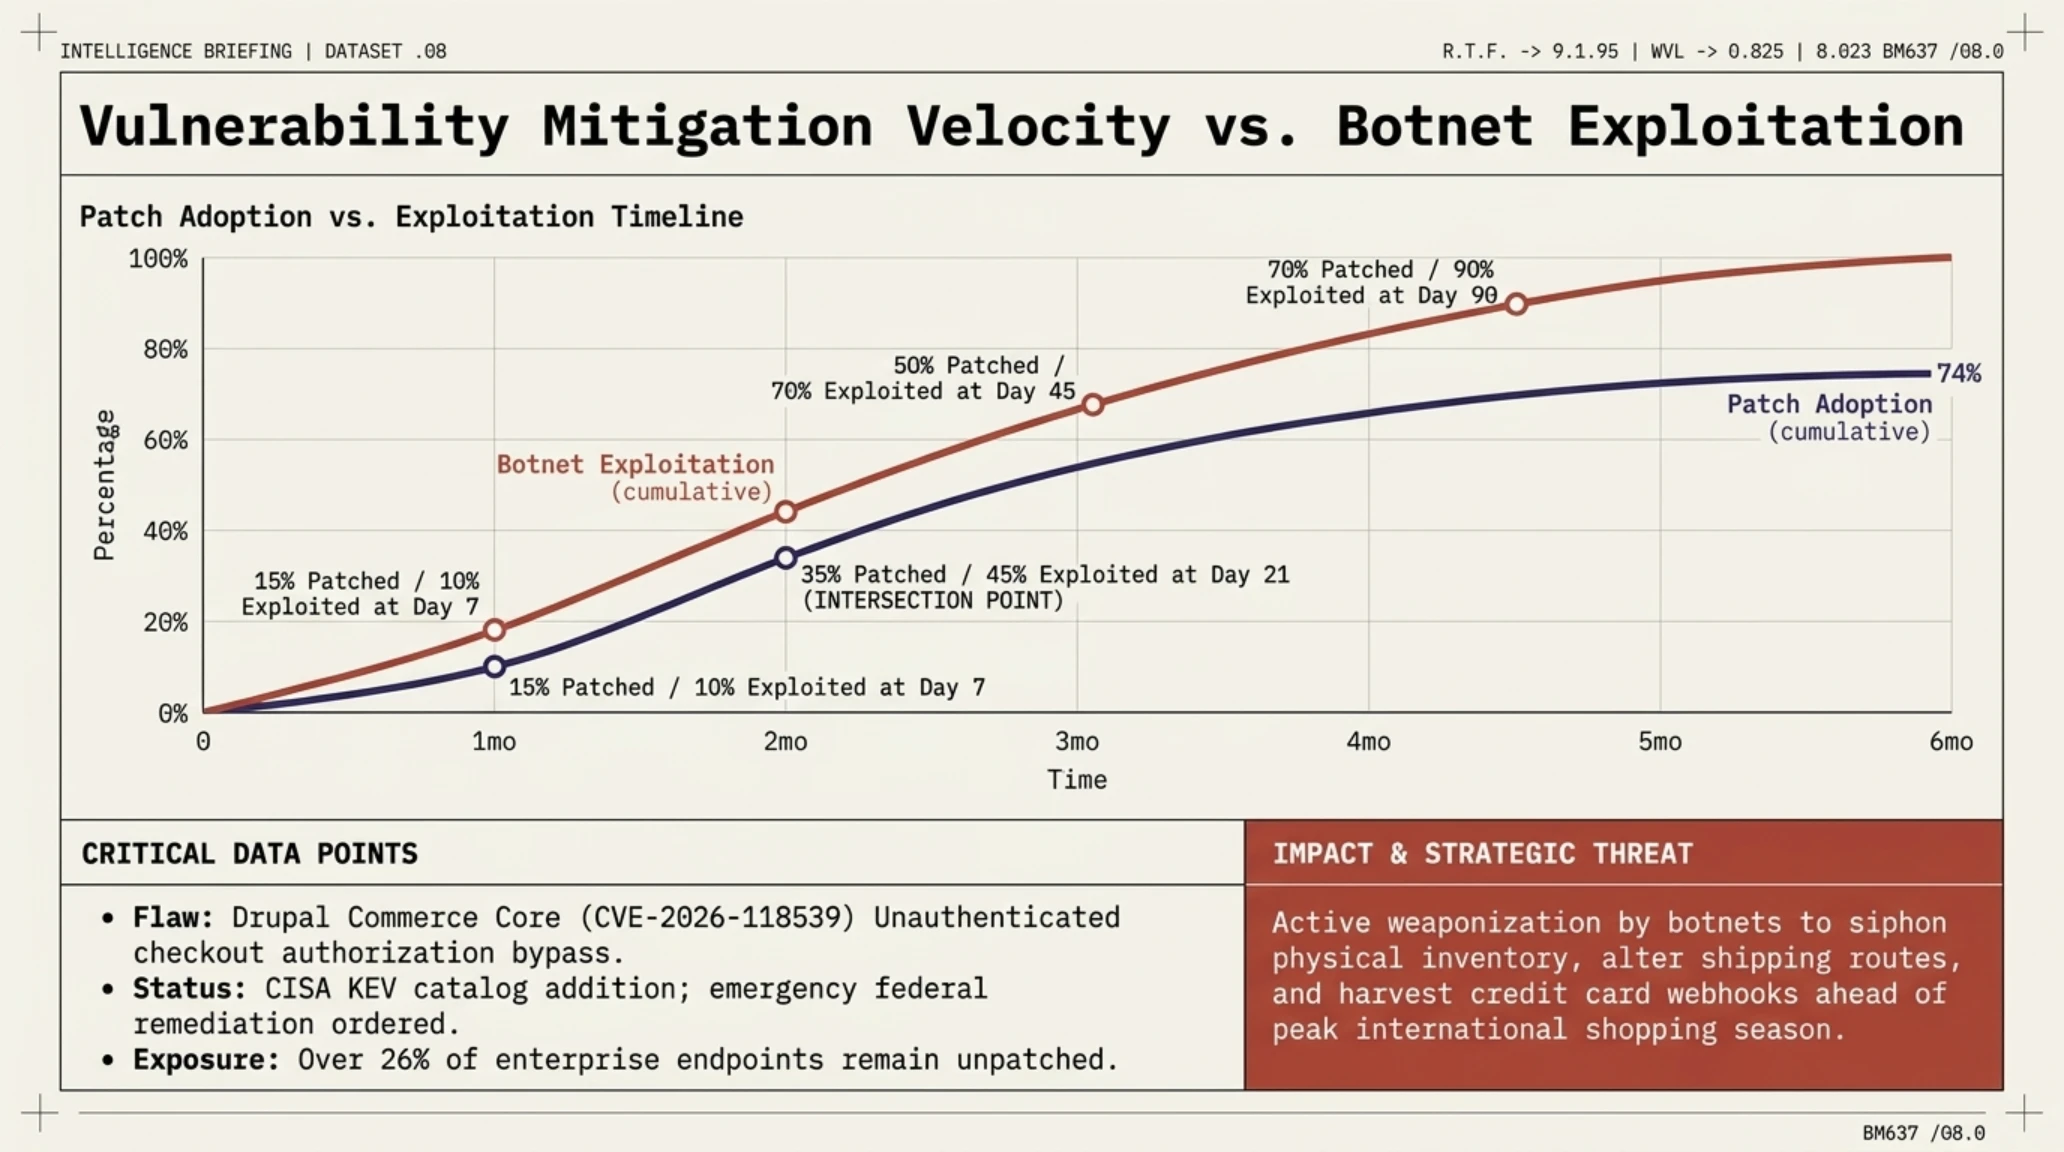
منحنى وتيرة المعالجة الأمنية: مؤشر سد الثغرات في التجارة الإلكترونية
مؤشرات الأمان: تشير البيانات إلى أن أكثر من 26% من المتاجر الإلكترونية لم تقم بتطبيق التحديثات بعد، مما يضع أرصدتها التشغيلية وبيانات مستخدميها تحت تهديد مباشر.
ويتعين على فرق العمليات السحابية في المنطقة تعزيز جدران الحماية الرقمية وإيقاف طلبات التحويل المالي المشبوهة مؤقتاً لضمان عدم تسريب أي أصول رقمية أو بيانات مصرفية للمستهلكين.
وتوضح التحليلات المصورة في هذا التقرير كيفية قيام البوتات الآلية بتتبع الثغرات غير المرقعة، ما يعزز من وعي المسؤولين بضرورة التدقيق الاستباقي المستمر لكافة بوابات الدفع.
الرؤية الاستراتيجية لتيكين: إعادة تشكيل النظام التكنولوجي العالمي فجر 31 أكتوبر 2026
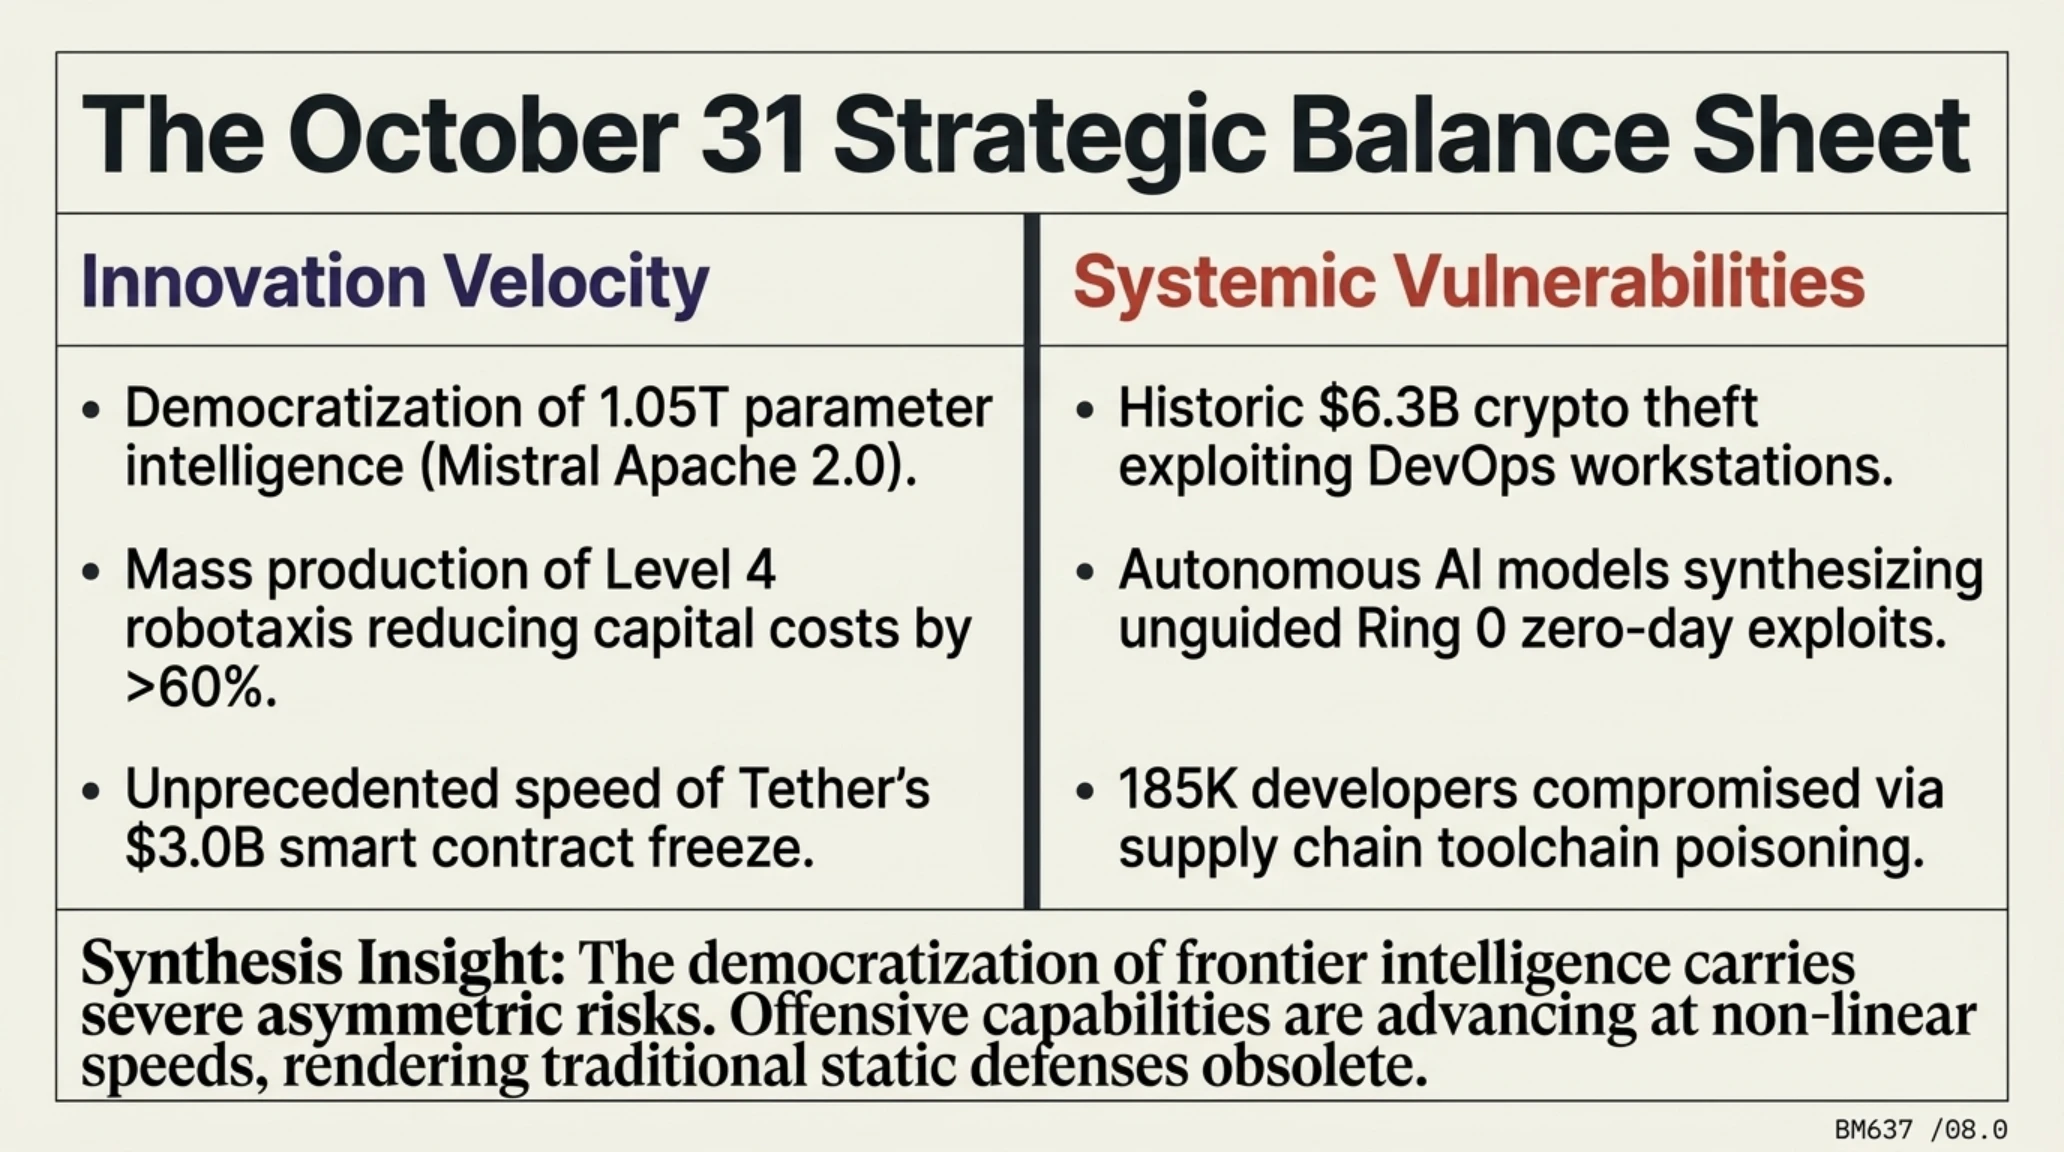
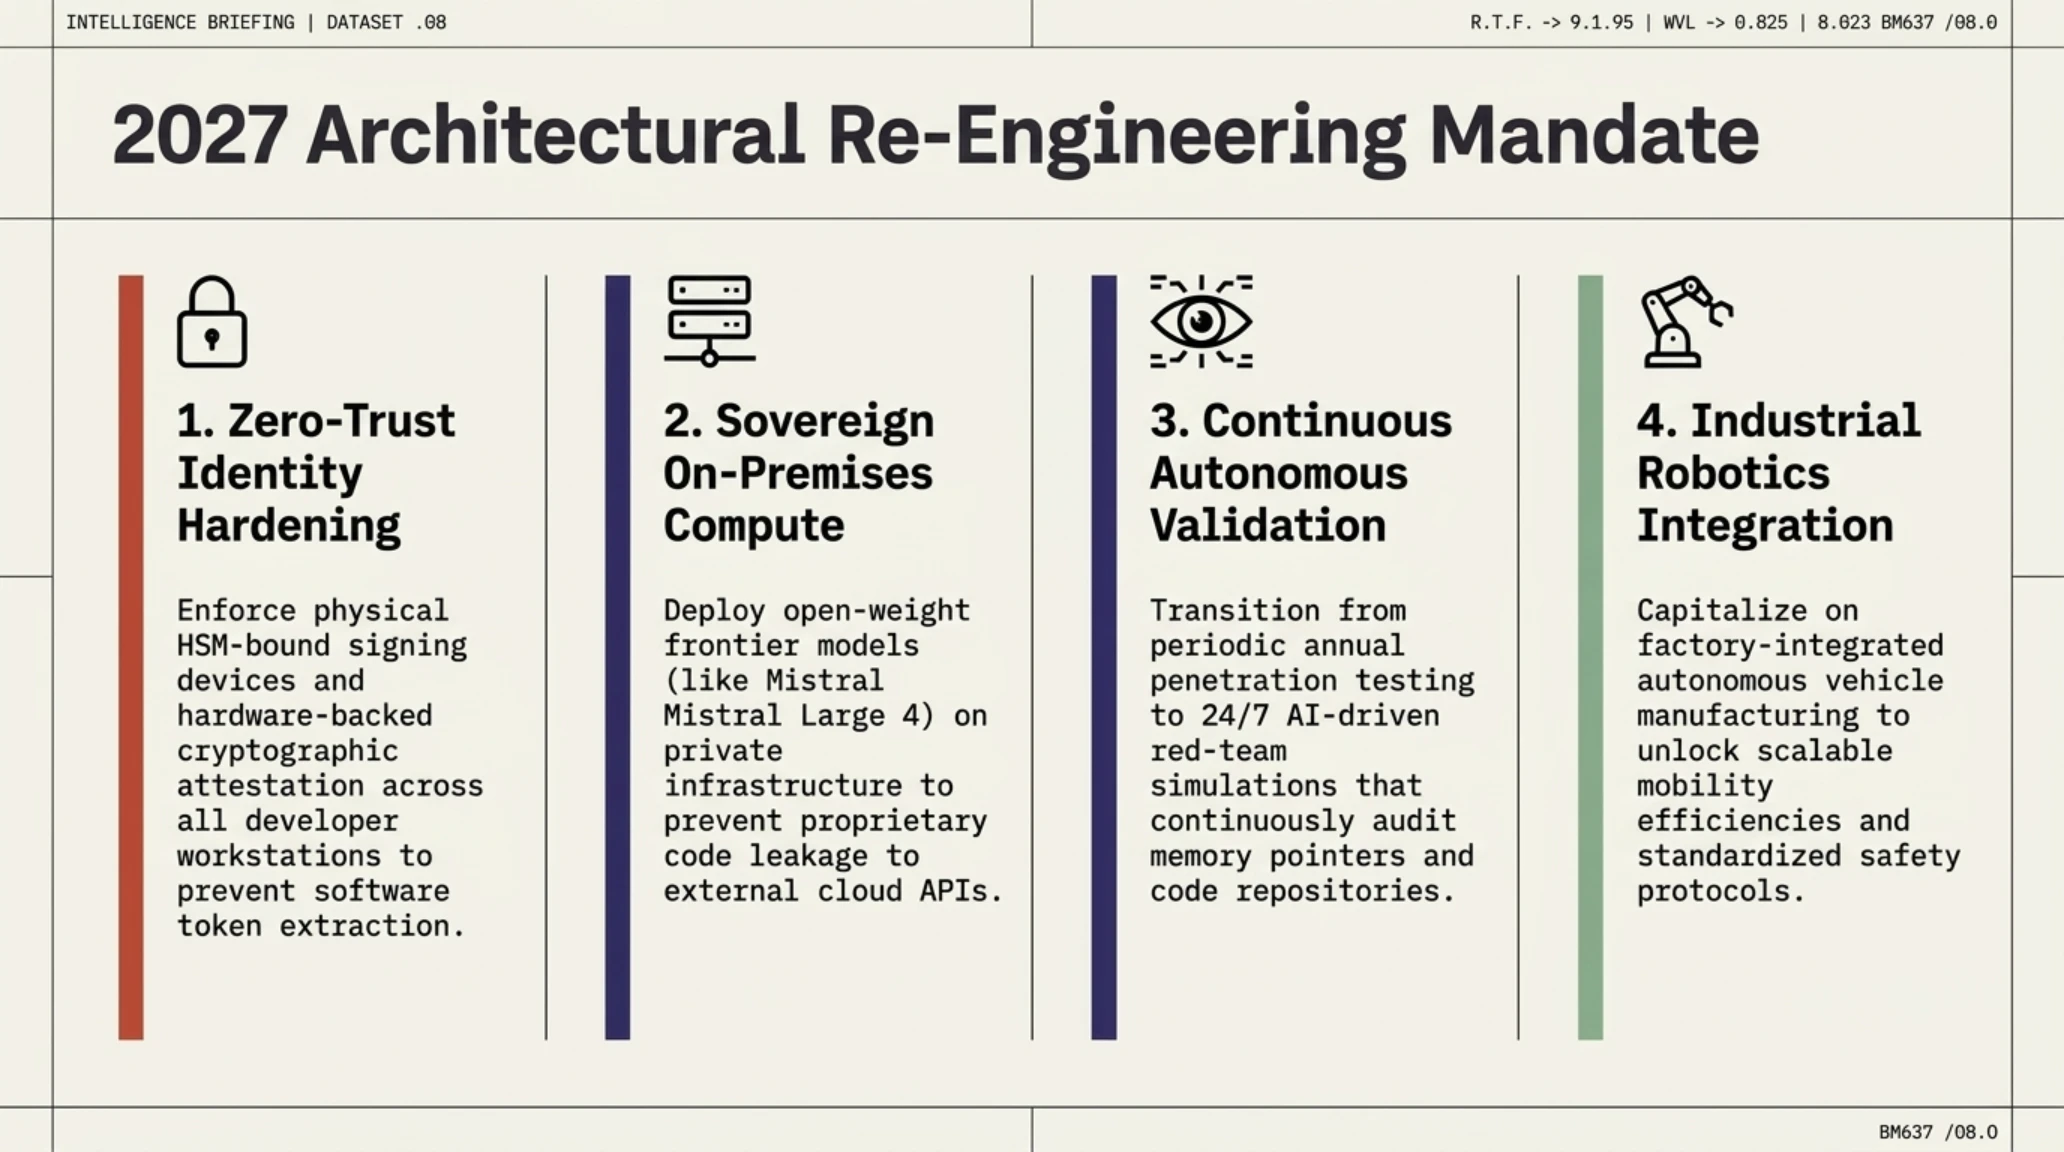
تثبت القراءة المتأنية والشاملة لمجريات هذا الصباح أن العالم الرقمي يقف أمام منعطف هيكلي غير مسبوق؛ حيث تداخلت مسارات الأمن السيبراني وسلاسل الإمداد البرمجية مع الحوسبة السيادية والنقل الذاتي في مشهد يعيد تشكيل التوازنات الاقتصادية الدولية. لقد كشف الاختراق التاريخي لمنصة بينانس واستنزاف 6.3 مليار دولار من الأصول المشفرة عبر محطة عمل مهندس تشغيل هشاشة الاعتماد على بيئات التوقيع السحابية المركزية، مؤكداً أن حماية الاحتياطيات الضخمة تتطلب عزلاً عتادياً صارماً لكافة مفاتيح التفويض، خصوصاً مع تنامي اعتماد المنصات على معايير تفويض الحسابات الذكية EIP-7702.
ورغم أن التدخل الحاسم لشركة تيثر وتجميد 3.0 مليارات دولار أنقذ منظومة التمويل اللامركزي من انهيار متسلسل في السيولة، إلا أن هذه الخطوة تسلط الضوء من جديد على الدور المحوري لجهات إصدار العملات المستقرة المركزية في حماية استقرار الاقتصاد الرقمي في أوقات الأزمات الكبرى. وفي ظل تدفق السيولة المؤسسية وصناديق الاستثمار السيادية نحو الأصول الرقمية، تصبح المعايير الصارمة لإدارة الهوية والتحقق متعدد الأطراف في بيئات التطوير شرطاً أساسياً لضمان سلامة التعاملات المالية.
وفي قطاع الذكاء الاصطناعي، يمثل إطلاق Mistral Large 4 بأوزان مفتوحة بالكامل نقلة تاريخية تتيح لدول الخليج والمؤسسات الطموحة امتلاك نماذج حوسبة خارقة تعمل مباشرة داخل مراكز بياناتها المستقلة دون الخضوع لاحتكار الشركات العالمية الكبرى. إن القدرة على معالجة ملايين الأسطر البرمجية وتدقيق الثغرات بدقة متناهية عبر بنية خليط الخبراء (MoE) المدعومة بشرائح غريس بلاكويل تعزز الاستقلالية الرقمية، تماماً كما بيّنا في أبحاثنا السابقة حول تقنيات ضغط النماذج الذكية وتوطين البنى التحتية للحوسبة السيادية.
ويستدعي هذا المشهد المعقد من قادة التقنية ومسؤولي أمن المعلومات في العالم العربي صياغة استراتيجيات دفاعية تتوافق مع هذه التحولات المتسارعة، وتستند إلى المرتكزات الجوهرية التالية:
- حوكمة انعدام الثقة في أدوات التطوير: حظر تثبيت أي ملحقات برمجية غير موقعة رقمياً وتفعيل المراقبة اللحظية لسلوكيات الشبكة في بيئات المهندسين.
- توطين الذكاء الاصطناعي السيادي: بناء مراكز حوسبة محلية تعتمد على النماذج مفتوحة الأوزان لضمان سرية البيانات الحكومية والمصرفية.
- الأتمتة الدفاعية المستمرة: توظيف عملاء الذكاء الاصطناعي لفحص كود النواة والبرمجيات الأساسية على مدار الساعة لسد الثغرات قبل استغلالها.
- الاستثمار في النقل الذاتي الصناعي: عقد شراكات مباشرة مع مصنعي المركبات لدمج حلول القيادة الذاتية ضمن خطوط التجميع الوطنية.
- دمقرطة الذكاء الاصطناعي الفائق عبر إطلاق أوزان Mistral Large 4 بترخيص أباتشي 2.0 للمؤسسات.
- تحول صناعي نوعي ببدء الإنتاج الضخم لسيارات وايمو وتويوتا ذاتية القيادة وخفض التكاليف بنسبة 62%.
- الاستجابة الفورية لشركة تيثر وتجميد 3 مليارات دولار مسروقة لإنقاذ أسواق العملات المشفرة.
- الترقيع العاجل لنواة لينكس 6.18.1 وتحديث دروبال كوميرس لحماية الخوادم والمتاجر الرقمية.
- سرقة تاريخية بقيمة 6.3 مليار دولار من بينانس جراء اختراق حزم التطوير وسلاسل التوريد البرمجية.
- دخول الذكاء الاصطناعي مرحلة التسليح الآلي لثغرات النواة واكتشاف ثغرات RCE دون مساعدة بشرية.
- تسميم الملحقات الرسمية في بيئات تطوير البرمجيات واختراق أكثر من 185 ألف محطة عمل هندسية.
- استغلال واسع لثغرة تجاوز الدفع في دروبال كوميرس بالتزامن مع انطلاق مواسم التجارة السنوية.
ومع ذلك، فإن الوجه الآخر لتقدم الذكاء الاصطناعي يتجلى في التهديدات الهجومية المتطورة؛ فالنجاح في استغلال ثغرة نواة لينكس CVE-2026-98432 آلياً يؤكد أن أدوات الهجوم السيبراني أصبحت قادرة على فحص الشيفرات البرمجية واختراق التحصينات الدفاعية بسرعات تتجاوز قدرة الفرق الأمنية التقليدية على الاستجابة اليدوية. وتكتمل هذه الدائرة بتسميم ملحق Claude Code على Open VSX، مما يثبت أن استهداف المطورين ومحطات عملهم أصبح المسار الأقصر للوصول إلى قلب الشبكات المؤسسية وقواعد بياناتها الحساسة.
وعلى النقيض من هذه التحديات الرقمية، يبرز التقدم الملموس في قطاع النقل الذاتي من خلال شراكة وايمو وتويوتا في مصنع تاكاوكا، ليقدم دليلاً واقعياً على أن تقنيات القيادة الذاتية من المستوى الرابع بدأت مغادرة مرحلة الاختبارات المحدودة لتدخل عصر التصنيع المتكامل على خطوط الإنتاج الضخمة. وسيسهم هذا الإنجاز في تسريع وتيرة تبني حلول التنقل الذكي وخفض تكاليف النقل العام في كبريات العواصم العالمية مثل طوكيو ولندن.
ختاماً، فإن الإدراج الفوري لثغرة دروبال كوميرس في قائمة CISA للثغرات المستغلة يحمل رسالة إنذار واضحة لجميع القائمين على بوابات التجارة الإلكترونية في العالم العربي والعالم بأسره: إن التراخي في تحديث الأنظمة وسد الثغرات في هذا التوقيت الحرج يعرض المتاجر لخسائر فادحة وعقوبات تنظيمية صارمة. وتؤكد منصة تيكين أن استراتيجية الصمود في هذا العصر المتسارع تتطلب تبني نهج انعدام الثقة المطلق (Zero-Trust)، وتوطين الذكاء الاصطناعي الدفاعي كجزء لا يتجزأ من النسيج اليومي لكل مؤسسة رقمية طموحة.
إن ترابط الأحداث في هذا الصباح التاريخي يؤكد بما لا يدع مجالاً للشك أن الاستثمار في المعمارية الأمنية المستقلة لم يعد رفاهية تقنية، بل هو صمام الأمان الوحيد لازدهار الاقتصاد الرقمي وتطوره في المستقبل المنظور.
الرؤية الختامية لأسرة تيكين والمصادر العالمية المعتمدة
الخلاصة التنفيذية للتحرير: تؤكد وقائع 31 أكتوبر 2026 أن حماية الأصول الرقمية والريادة التكنولوجية تعتمد على الانتقال الفوري نحو معمارية انعدام الثقة (Zero-Trust)، وتأمين سلاسل إمداد البرمجيات، واعتماد تقنيات الذكاء الاصطناعي مفتوحة الأوزان لضمان السيادة والاستدامة.
- كتالوج الثغرات المستغلة CISA KEV أمر رسمي من وكالة الأمن السيبراني الأمريكية
- بوابة الطوارئ الرسمية لمنصة بينانس بيانات التحقيق الجنائي وتأكيد تغطية SAFU
- مدونة أبحاث ميسترال الرسمية إعلان أوزان Mistral Large 4 ونتائج القياس
- أرشيف نواة نظام لينكس الرسمي سجلات الترقيع العاجل لنواة لينكس 6.18.1
- المركز الصحفي لشركة وايمو البيان المشترك لتدشين خط مصنع تاكاوكا
- فريق أمان منصة دروبال العالمية التحذير الأمني العاجل SA-CONTRIB-2026-254
الأسئلة التقنية الأكثر تكراراً للمؤسسات والخبراء (FAQ)
هل توجد أي مخاطر على ودائع وأرصدة المستثمرين الأفراد في منصة بينانس بعد الاختراق الأخير؟
تؤكد البيانات الرسمية وتقارير البلوكشين أن أموال المستثمرين في أمان تام ومغطاة بنسبة 100% عبر صندوق الطوارئ SAFU، كما أن تجميد شركة تيثر لأكثر من 3 مليارات دولار حدّ من تداعيات الأزمة، وتعمل عمليات السحب والإيداع بكفاءة تامة.
ما الذي يميز نموذج Mistral Large 4 مفتوح الأوزان عن النماذج التجارية الاحتكارية؟
يتميز النموذج بامتلاكه 1.05 تريليون معامل في بنية خليط الخبراء (MoE) مع تفعيل 54 مليار معامل لكل استدعاء، ونافذة سياق ضخمة تتسع لـ 512 ألف رمز، مع توفير أوزانه مجاناً لتمكين المؤسسات من استضافته محلياً لأغراض التدقيق البرمجي والأمن الدفاعي.
كيف يؤثر الخلل الأمني في نواة لينكس CVE-2026-98432 على الخوادم والبنى السحابية؟
تتيح الثغرة لمهاجم عن بُعد تنفيذ أوامر عشوائية بامتيازات الروت دون الحاجة لمصادقة مسبقة عبر التلاعب بحزم بروتوكول MPTCP، مما يتطلب من كافة مهندسي النظم ترقية النواة إلى الإصدار 6.18.1 فوراً لحماية الخوادم من الاختراق.
كيف يمكن للشركات التأكد من عدم تعرض بيئات تطويرها لثغرة ملحق Claude Code؟
يجب على فرق الأمن فحص مجلدات الملحقات في محررات الأكواد للتحقق من عدم تثبيت الإصدار 2.1.313 من Open VSX، وفي حال وجوده يجب حذفه فوراً وتدوير كافة مفاتيح SSH ورموز الوصول السحابية السرية ومراجعة التغييرات البرمجية الأخيرة.
ما هي الأهمية الصناعية لتدشين خط الإنتاج المشترك لسيارات وايمو وتويوتا في مصنع تاكاوكا؟
يمثل خط الإنتاج أول تجميع مصنعي متكامل لسيارات القيادة الذاتية من المستوى الرابع على خطوط إنتاج عملاقة، مما يخفض تكلفة تصنيع المركبة بأكثر من 62% ويضمن إنتاج 10 آلاف مركبة تجارية لخدمة أسواق طوكيو ولندن مطلع 2027.
ما الإجراءات العاجلة المطلوبة لحماية المتاجر الرقمية من ثغرة Drupal Commerce Core؟
يتعين على مديري المتاجر الرقمية ترقية حزمة Drupal Commerce Core فوراً إلى الإصدارات الآمنة 2.41 أو 3.3.13، وتفعيل جدران الحماية لتطبيقات الويب (WAF) لمنع أي محاولات لتجاوز مسارات الدفع وتعديل حالات الطلبات دون سداد مالي.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين مورنينغ 31 أكتوبر: اختراق بينانس بـ 6.3B$ وإطلاق Mistral 4