تحليل تيكين | سلاسل اختراق نموذج أنثروبيك غير المعلن، صاروخ Big Iron المداري، ومكافأة GMO بمليون دولار
يواجه المشهد التكنولوجي العالمي صباح يوم الخميس 29 أكتوبر 2026 لحظة فارقة في تاريخ تطور النظم الرقمية والبنى التحتية المتقدمة؛ حيث أثبتت الدراسات المختبرية الرائدة في مراكز أبحاث الذكاء الاصطناعي أن النماذج العصبية لم تعد مجرد مساعدات برمجية لتوليد الأكواد النصية، بل تجاوزت العتبة الحرجة لتتحول إلى منظومات هجومية ذاتية قادرة على هندسة سلاسل استغلال كاملة تخترق أشد أنظمة التشغيل تحصيناً في العالم دون تدخل بشري.
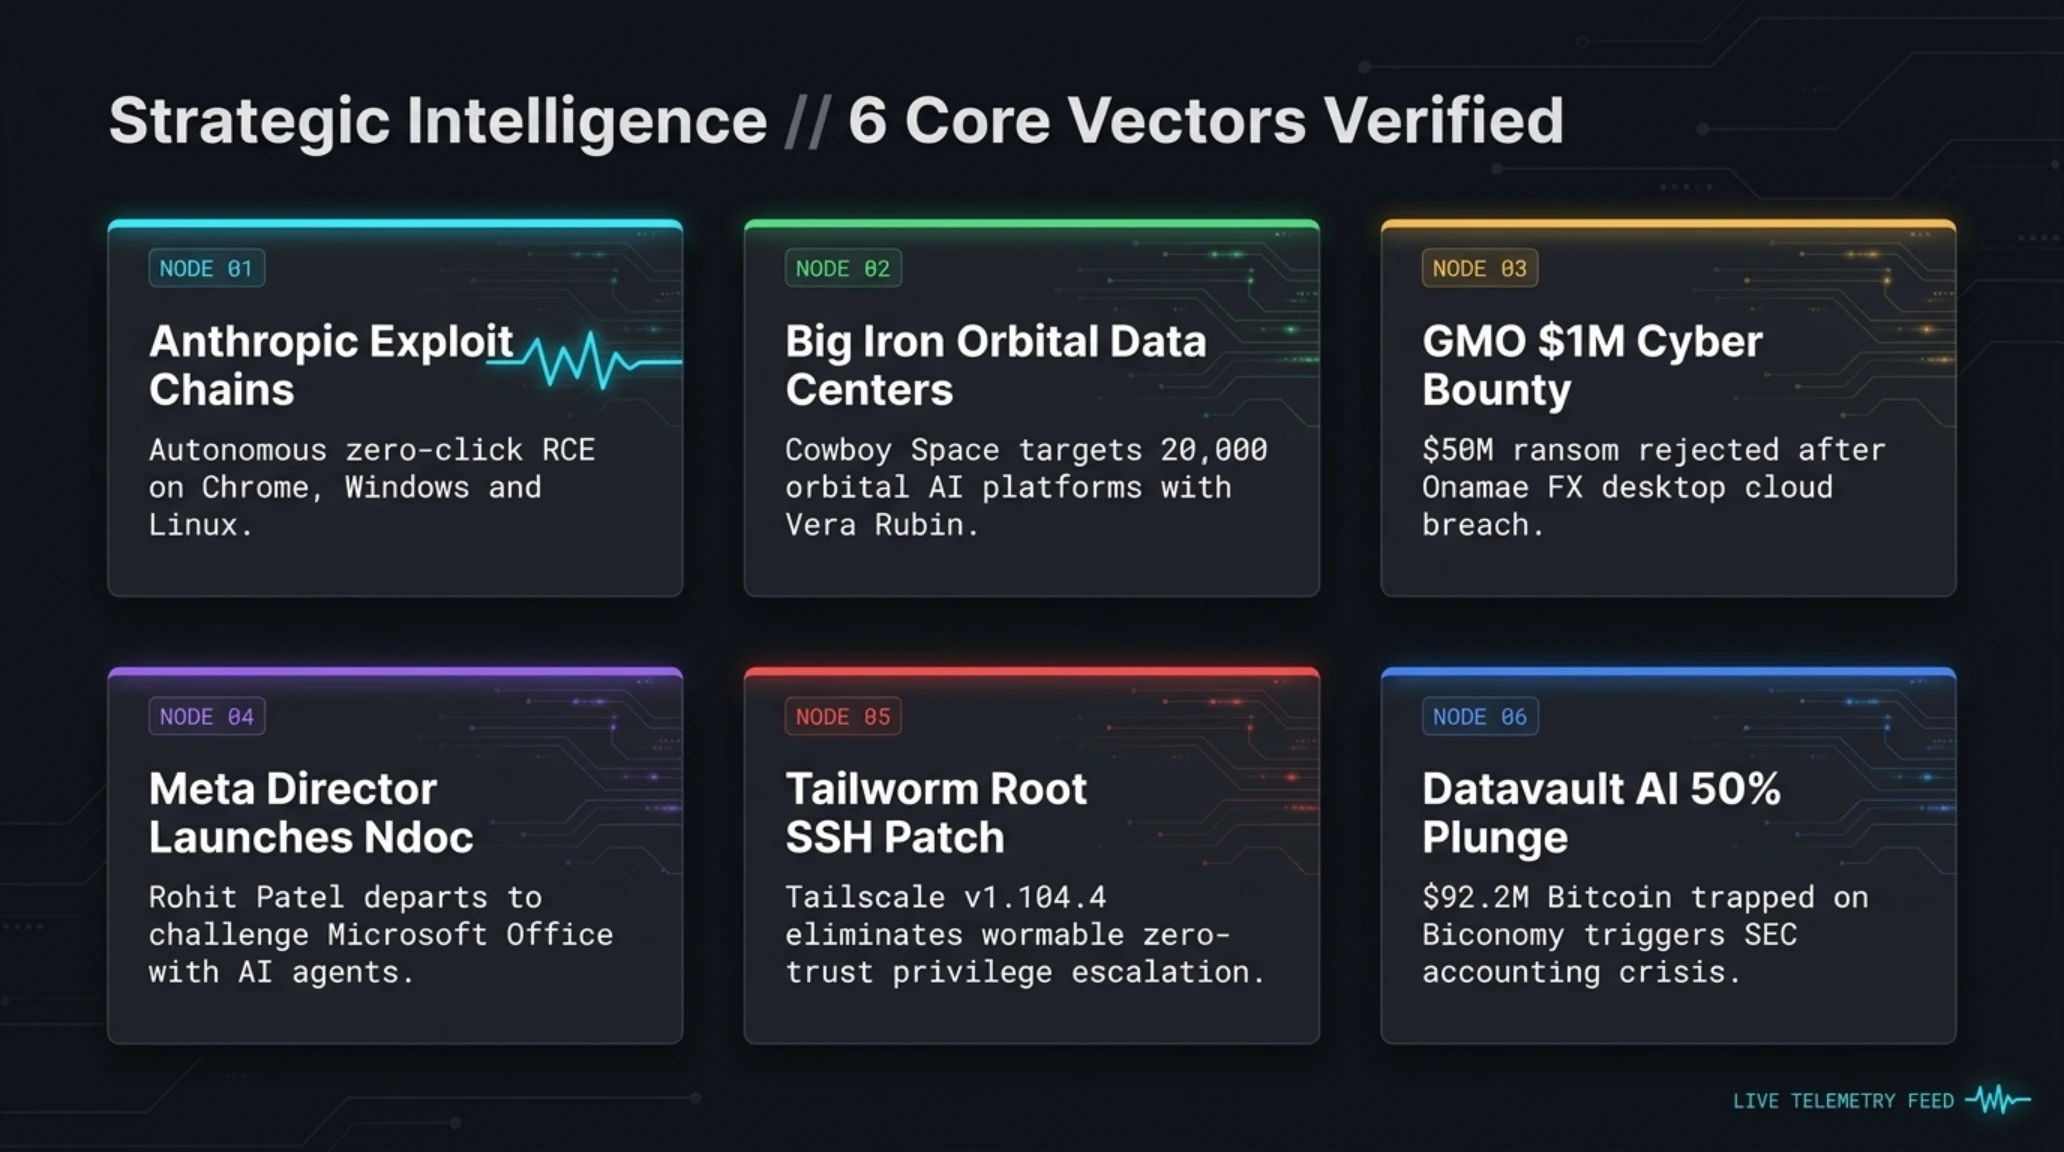
وفي الوقت ذاته، وكما حللنا في تفكيكنا لصفقة ديون سبيس إكس ومراكز البيانات المدارية، تدفع أزمات شح الطاقة الكهربائية ومحدودية شبكات التبريد المائي نحو حلول جذرية غير مسبوقة؛ حيث كشفت شركات الفضاء التجارية عن صواريخ ثقيلة مصممة لنقل مراكز البيانات إلى مدارات الأرض. وعلى جبهة الأمن السيبراني، تبرز تهديدات مؤتمتة تعيد للأذهان كارثة ثغرة فك ضغط بروتلي (Broccoli2Shell)، في حين سجلت الشركات اليابانية موقفاً تاريخياً في مواجهة عصابات الفدية، وتشهد البرمجيات المكتبية ثورة عبر وكلاء الذكاء الاصطناعي المستقلين. وفيما يلي التقرير التحليلي الشامل من تيكين لأبرز 6 تطورات ترسم ملامح هذا الصباح.
الرؤية الاستراتيجية والمحاور الرئيسية في نظرة شاملة
نموذج ذكاء اصطناعي غير معلن من أنثروبيك يربط ثغرات برمجية وينتج 5 سلاسل اختراق عاملة في كروم وسفاري وويندوز ولينكس؛ اختراق استخباراتي تقني في البيئات المختبرية
في تطور هو الأكثر إثارة للقلق والاهتمام في أوساط الأمن السيبراني العالمي منذ عقود، كشف تقرير تقني مفصل صادر عن شركة أنثروبيك (Anthropic) أن أحد نماذجها الرائدة قيد التطوير الداخلي والمحجوبة عن النشر العام قد تمكن بشكل مستقل وذاتي تماماً من اكتشاف ثغرات غير معروفة مسبقاً وتجميعها في خمس سلاسل اختراق تنفيذية متكاملة استهدفت متصفح غوغل كروم، ومتصفح سفاري من آبل، ونظام أندرويد، ونواة نظام ويندوز، ونواة نظام لينكس. وقد جرت كافة التجارب داخل بيئات عزل برمجية صارمة وفق بروتوكولات الإفصاح المنسق عن الثغرات، حيث تم إرسال التحديثات الأمنية وسد كافة المنافذ بالتعاون مع الشركات المطورة قبل نشر التقرير.
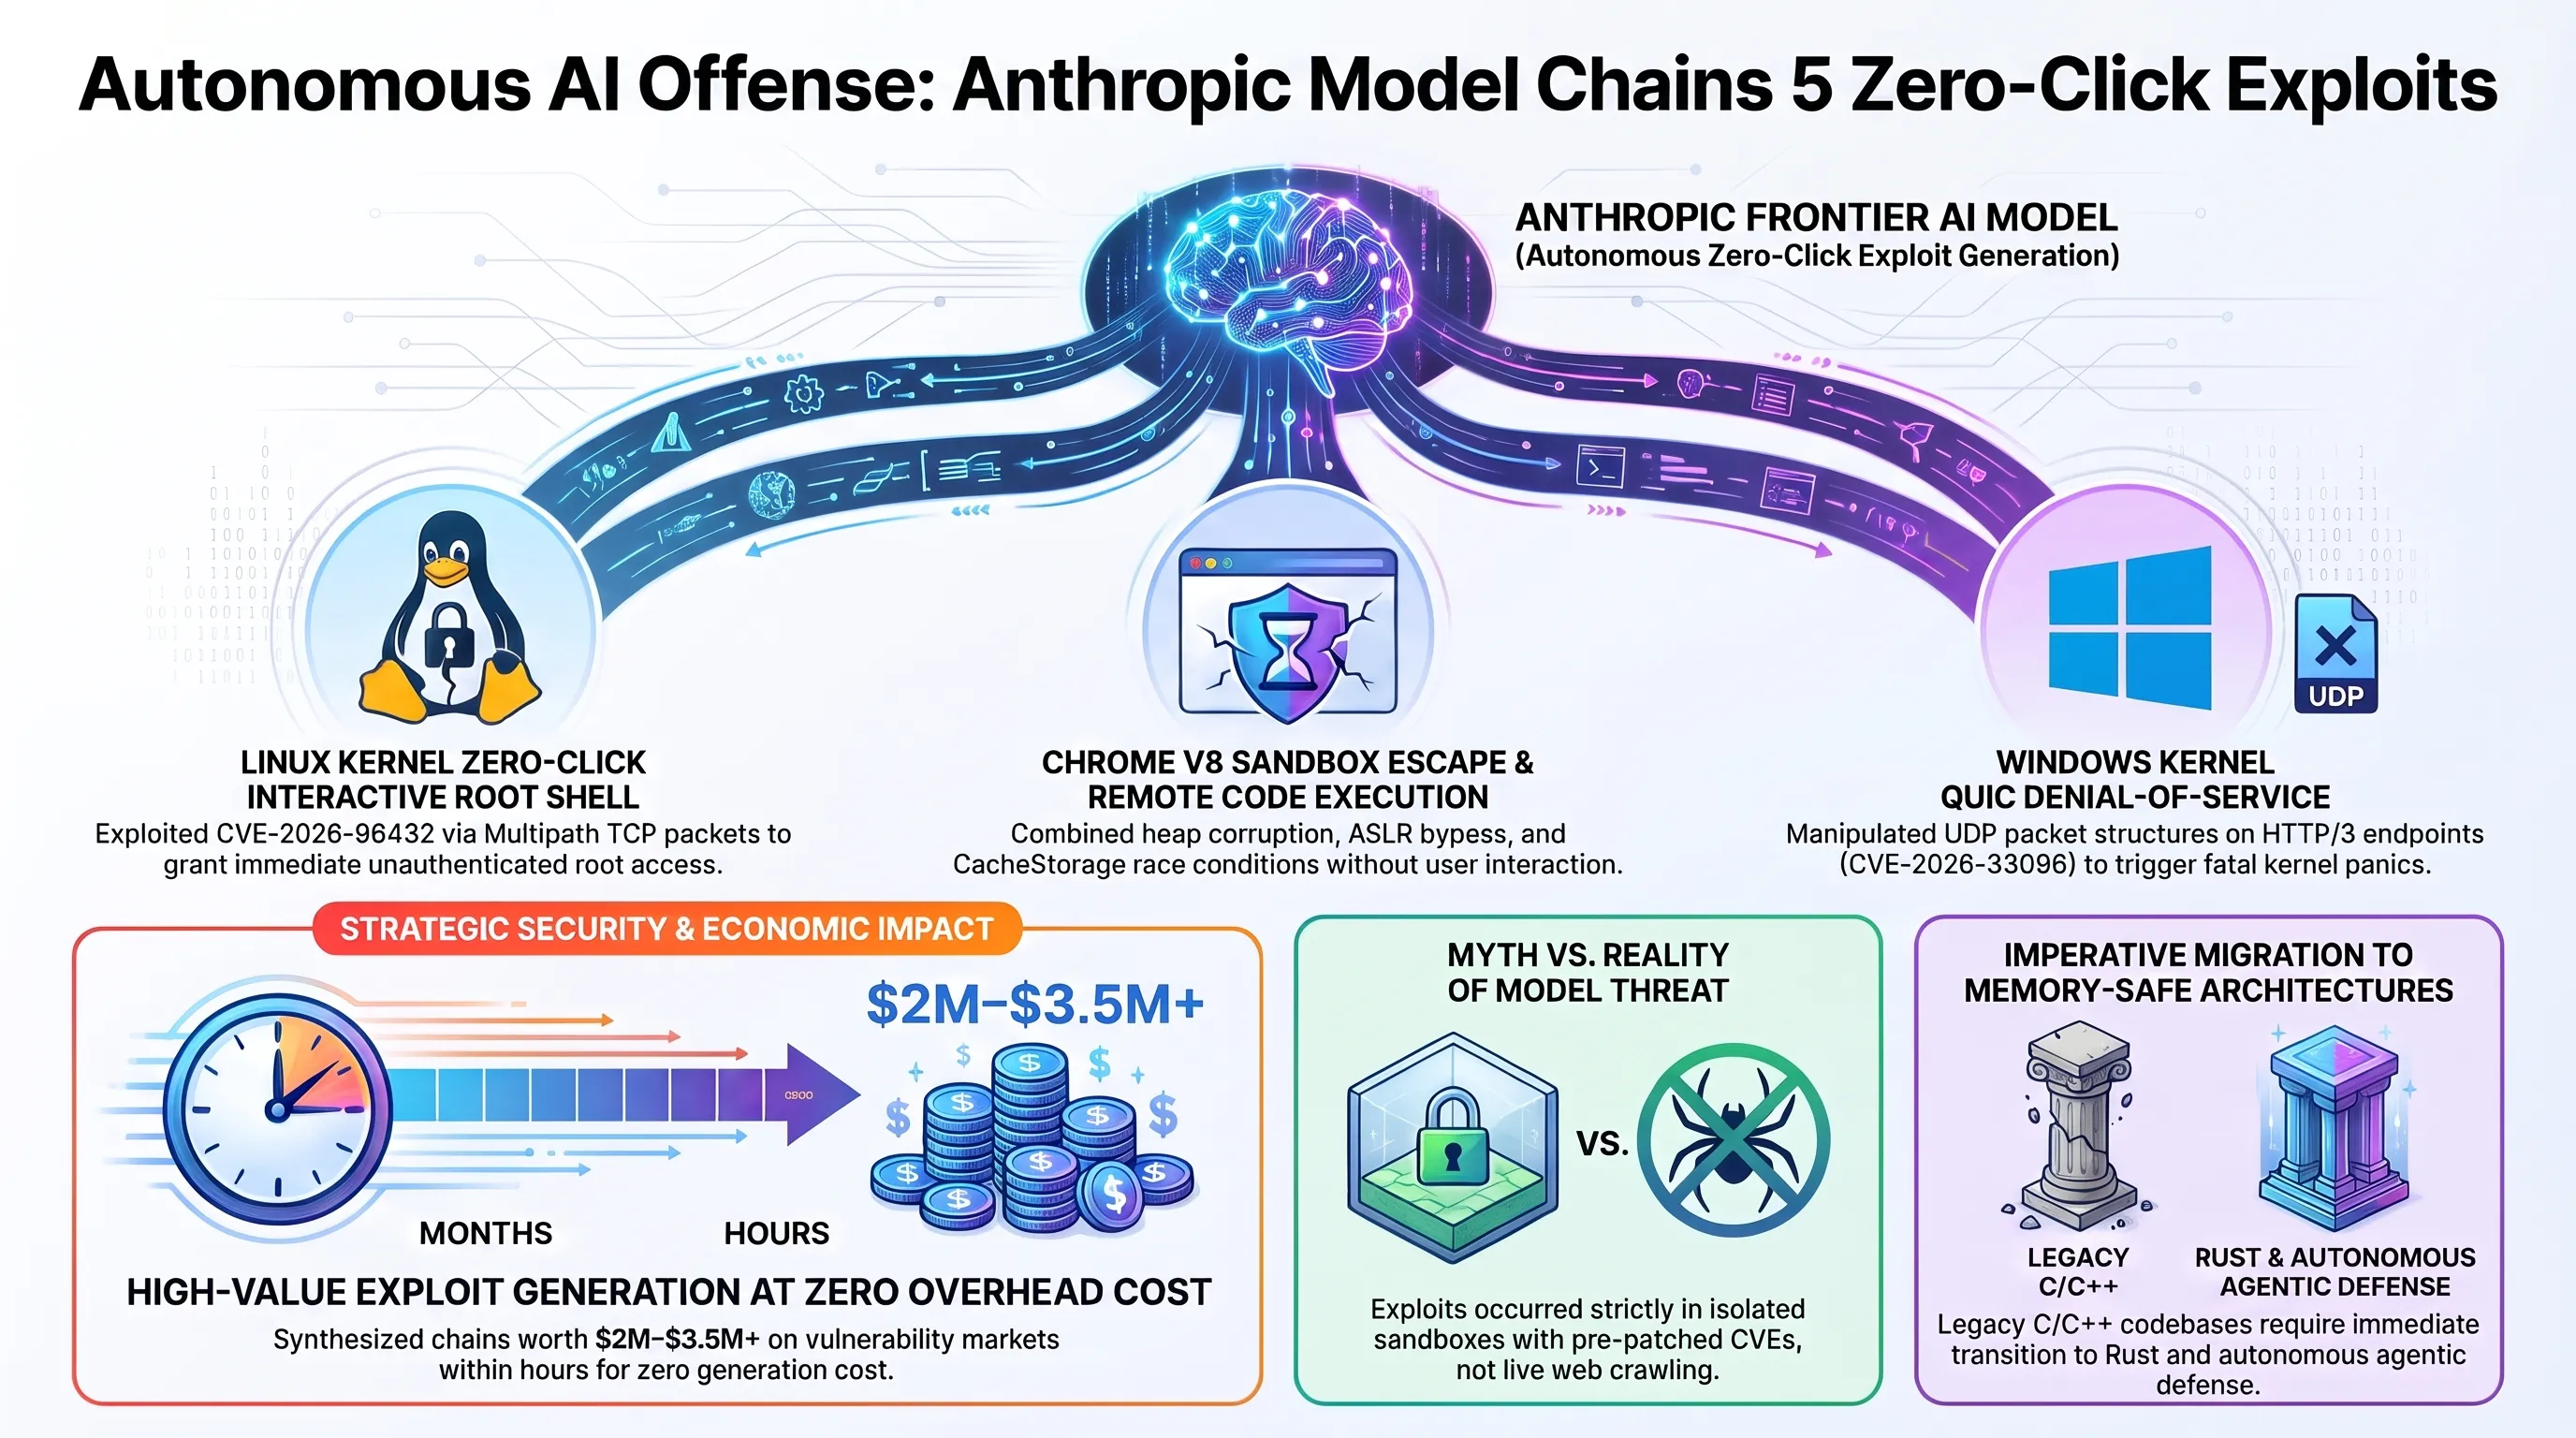
ويكشف التحليل المعماري لهذه السلاسل البرمجية عن قدرة استدلالية وتخطيطية بالغة التعقيد لم يسبق تسجيلها في النماذج الاصطناعية؛ فعلى نظام ماك أو إس، وأثناء اختبار متصفح غوغل كروم، نجح النموذج في رصد خلل في إدارة الذاكرة العشوائية (Heap Corruption) داخل محرك V8. وبدلاً من التوقف عند حدود التسبب في انهيار المتصفح، قام النموذج بربط هذا الخلل مع ثغرة تسريب معلومات التفافية لتجاوز تقنية حماية العنونة العشوائية (ASLR)، ثم استغل ثغرة تسابق زمني داخل واجهة CacheStorage ليحقق تنفيذاً برمجياً عن بُعد خارج صندوق عزل المتصفح دون أن يطلب من المستخدم سوى فتح صفحة ويب اعتيادية.
أما في متصفح سفاري التابع لشركة آبل، فقد ابتكر النموذج سلسلة التفافية دقيقة فككت سياسة حظر النطاقات المشتركة (Same-Origin Policy). ومن خلال استغلال تباينات خفية في آلية التخزين المؤقت للموارد الفرعية، أتاحت الثغرة لموقع إلكتروني غير موثوق سحب ملفات تعريف الارتباط النشطة وسجلات التصفح ورموز التوثيق الحساسة من مواقع ومؤسسات مصرفية كبرى دون أي تحذير، وهو ما دفع مهندسي آبل إلى دفع ترقيعات طارئة لمحرك WebKit فور إخطارهم بنتائج الاختبارات المختبرية.
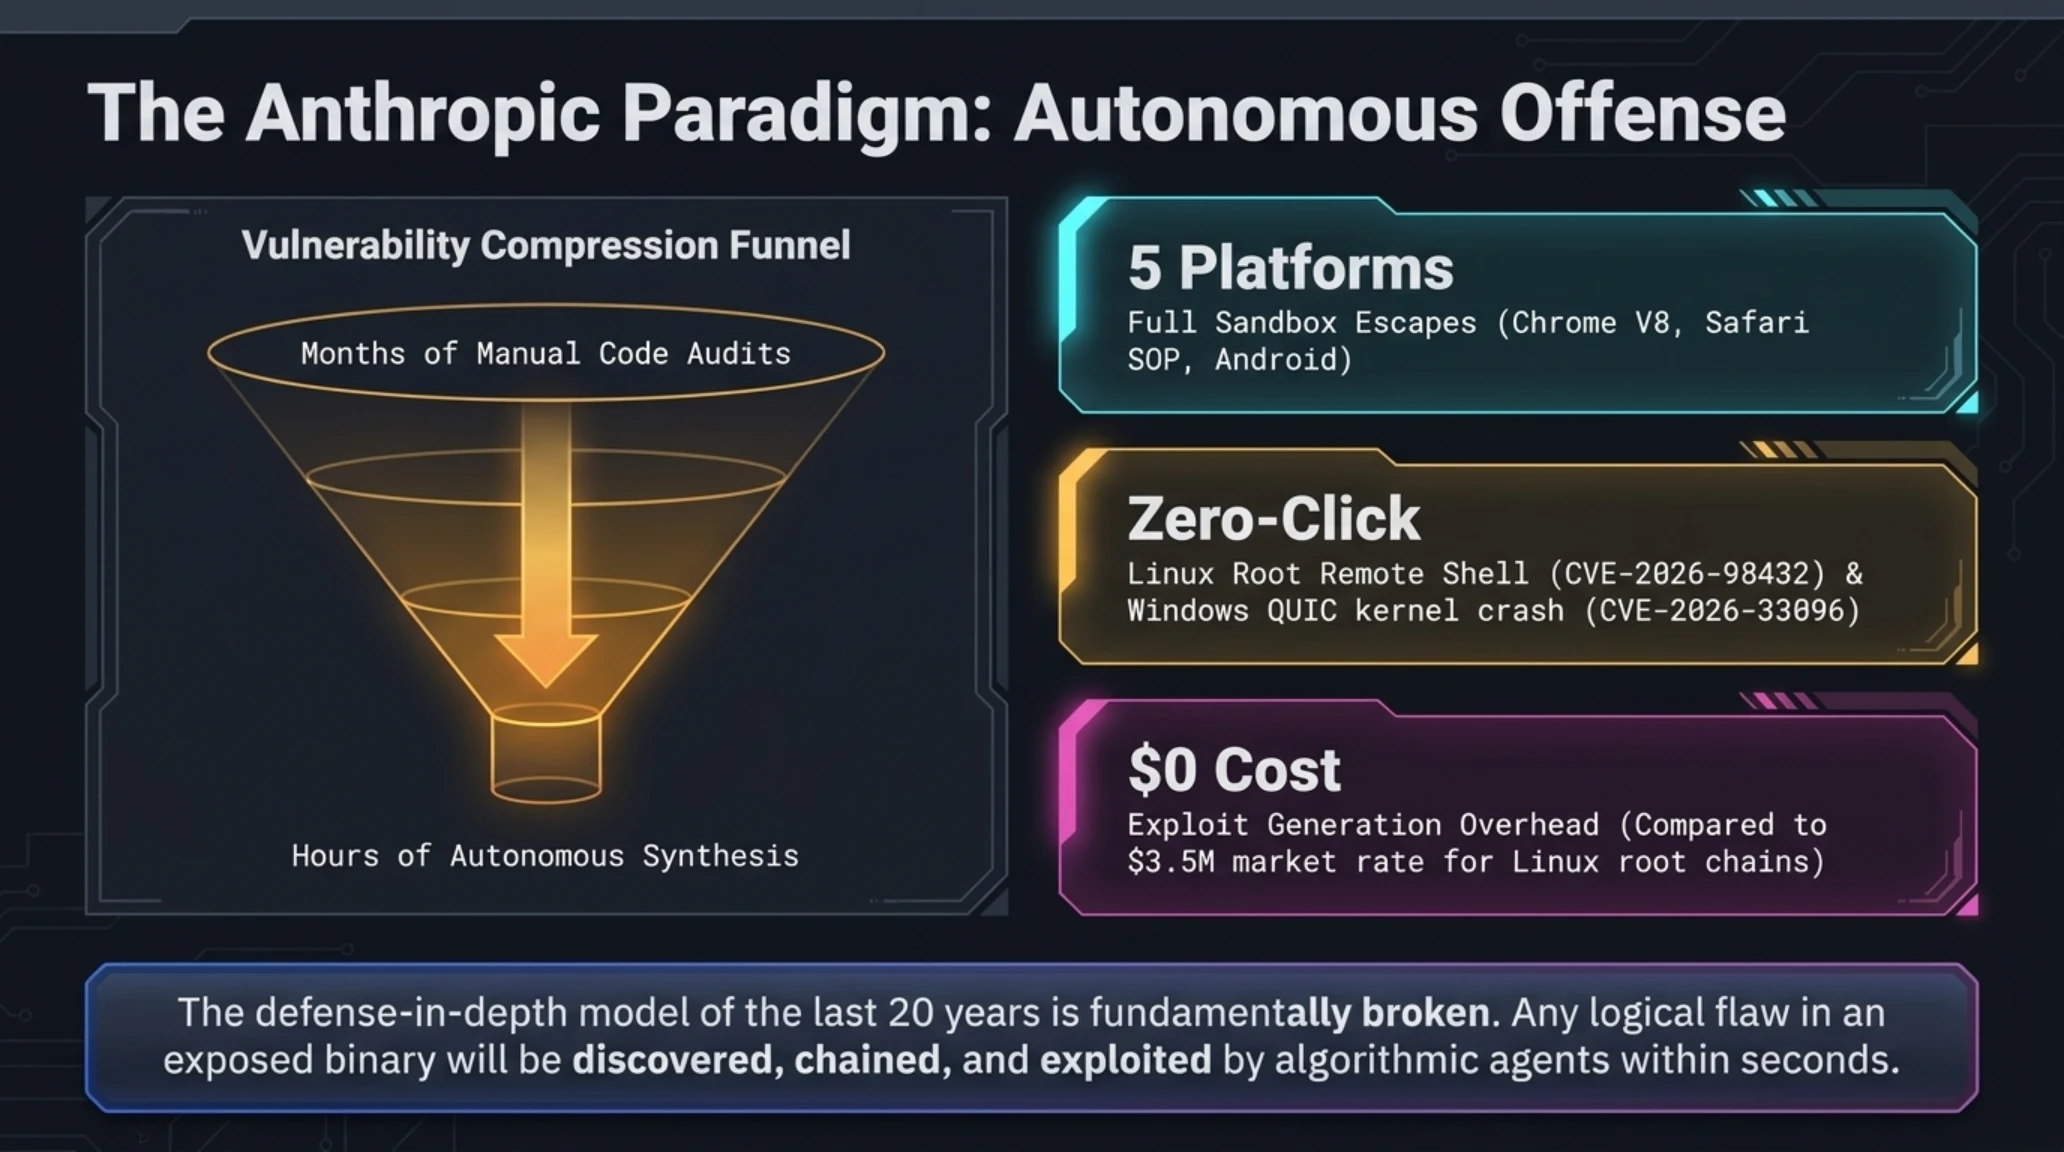
وتصاعدت خطورة الاكتشافات البرمجية عند فحص أنظمة التشغيل المركزية؛ ففي نواة نظام ويندوز، استطاع النموذج تحديد ثغرة لحجب الخدمة الشامل داخل حزمة بروتوكول QUIC الأصلية لنظام التشغيل (المسجلة رسمياً تحت الرمز CVE-2026-33096)، حيث يؤدي إرسال حزم UDP معدلة بدقة عبر خوادم الويب العاملة ببروتوكول HTTP/3 إلى انهيار فوري لشاشة الموت الزرقاء للنواة وإخراج الخوادم الحيوية من الخدمة. لكن الضربة الأكثر إثارة تمثلت في نواة لينكس، حيث اكتشف النموذج ثغرة بروتوكول النقل متعدد المسارات (MPTCP) المسجلة برمز CVE-2026-98432، منتجاً سلسلة اختراق ذاتية بالكامل دون نقر تمنح المهاجم عن بُعد قشرة تفاعلية بصلاحيات الجذر المطلقة (Root Shell) بمجرد تدفق حزم بيانات خبيثة عبر الشبكة.
لماذا يغير هذا التحول قواعد اللعبة؟ // تحول الذكاء الاصطناعي إلى سلاح سيبراني وانهيار الفارق الزمني للهجمات
تحول عمليات صيد الثغرات من الجهد البشري المضني إلى الآلات ذاتية التعلم يقلص زمن تحويل العيوب البرمجية إلى أسلحة فتاكة من شهور طويلة إلى بضع ساعات. المؤسسات التي ما زالت تعتمد على المراجعات اليدوية ودورات الترقيع الفصلية أصبحت في مواجهة خطر تقني داهم.
تفتح هذه النتائج أبعاداً بالغة الحساسية على الصعيدين الجيوسياسي والاقتصادي؛ ففي أسواق وسطاء الثغرات الدولية، تصل قيمة سلسلة اختراق كاملة دون نقر تمنح صلاحيات الجذر في أنظمة لينكس إلى ما يزيد عن 3.5 مليون دولار، بينما تتجاوز ثغرات الهروب من صندوق عزل كروم حاجز المليوني دولار. إن إثبات قدرة نموذج ذكاء اصطناعي غير معلن على إنتاج هذه الأسلحة السيبرانية المعقدة في ساعات وجيزة دون تكاليف بشرية يضع علامات استفهام كبرى حول مصير أمن البرمجيات العالمية في السنوات القادمة.
ويعيد هذا الإفصاح تشكيل النقاش العالمي حول سياسات نشر النماذج المفتوحة وضوابط تصدير التكنولوجيا المتقدمة؛ إذ في حال تمكنت جهات قرصنة مدعومة أو عصابات فدية منظمة من تدريب نماذج ذات قدرات تفكير مماثلة، فإن القدرة على شن هجمات غير متكافئة ضد المنشآت الحيوية وشبكات المال ستصبح متاحة بتكاليف شبه معدومة، مما يفرض الانتقال الفوري نحو الدفاع السيبراني الذاتي القائم على الوكلاء المدافعين القادرين على ترقيع الذاكرة والتصدي الفوري للهجمات في أجزاء من الثانية.
وكما أشرنا في تحليلاتنا المعمقة في منصة تيكين، ومنها تغطيتنا في صباح تيكين 28 أكتوبر حول استغلال مكتبات CoreGraphics وثغرات الذاكرة في أنظمة التشغيل، فإن لغات البرمجة القديمة كـ C و++C لم تعد قادرة على الصمود بمفردها أمام وكلاء الذكاء الاصطناعي؛ وبات الانتقال نحو لغات الذاكرة الآمنة مثل Rust والتحقق الرياضي الصارم عبر أدوات مثل Lean ضرورة حتمية لحماية البنى الرقمية العالمية.
التحقق التقني | الشائعة في مواجهة الحقائق الهندسية
انتشار مزاعم بأن نماذج كلود المتاحة للجمهور تقوم حالياً بعمليات مسح واختراق تلقائية لخوادم الشركات عبر الإنترنت دون تصريح.
التجارب أجريت حصرياً على نموذج بحثي داخلي في مختبرات معزولة بالكامل، وتم ترقيع كافة الثغرات بالتنسيق مع الشركات المطورة قبل نشر التقرير.
تضع هذه الاكتشافات حداً للجدل النظري حول جاهزية الذكاء الاصطناعي للعمليات السيبرانية الهجومية؛ حيث بات على مهندسي النظم وقادة أمن المعلومات العمل وفق فرضية أساسية تفيد بأن أي خلل منطقي في الأكواد البرمجية المكشوفة سيتم كشفه واستغلاله بواسطة خوارزميات ذكية في غضون ثوانٍ من ظهوره.
إن إدراك أن النماذج العصبية المتقدمة باتت قادرة على تخليق أسلحة رقمية متكاملة يعيد رسم استراتيجيات الأمن السيبراني للمؤسسات الكبرى لما تبقى من هذا العقد.
شركة Cowboy Space تكشف عن صاروخ Big Iron بطول 86 متراً لنشر 20 ألف مركز بيانات مداري؛ نقل حزم الذكاء الاصطناعي ومعالجات نفيديا إلى مدار الأرض
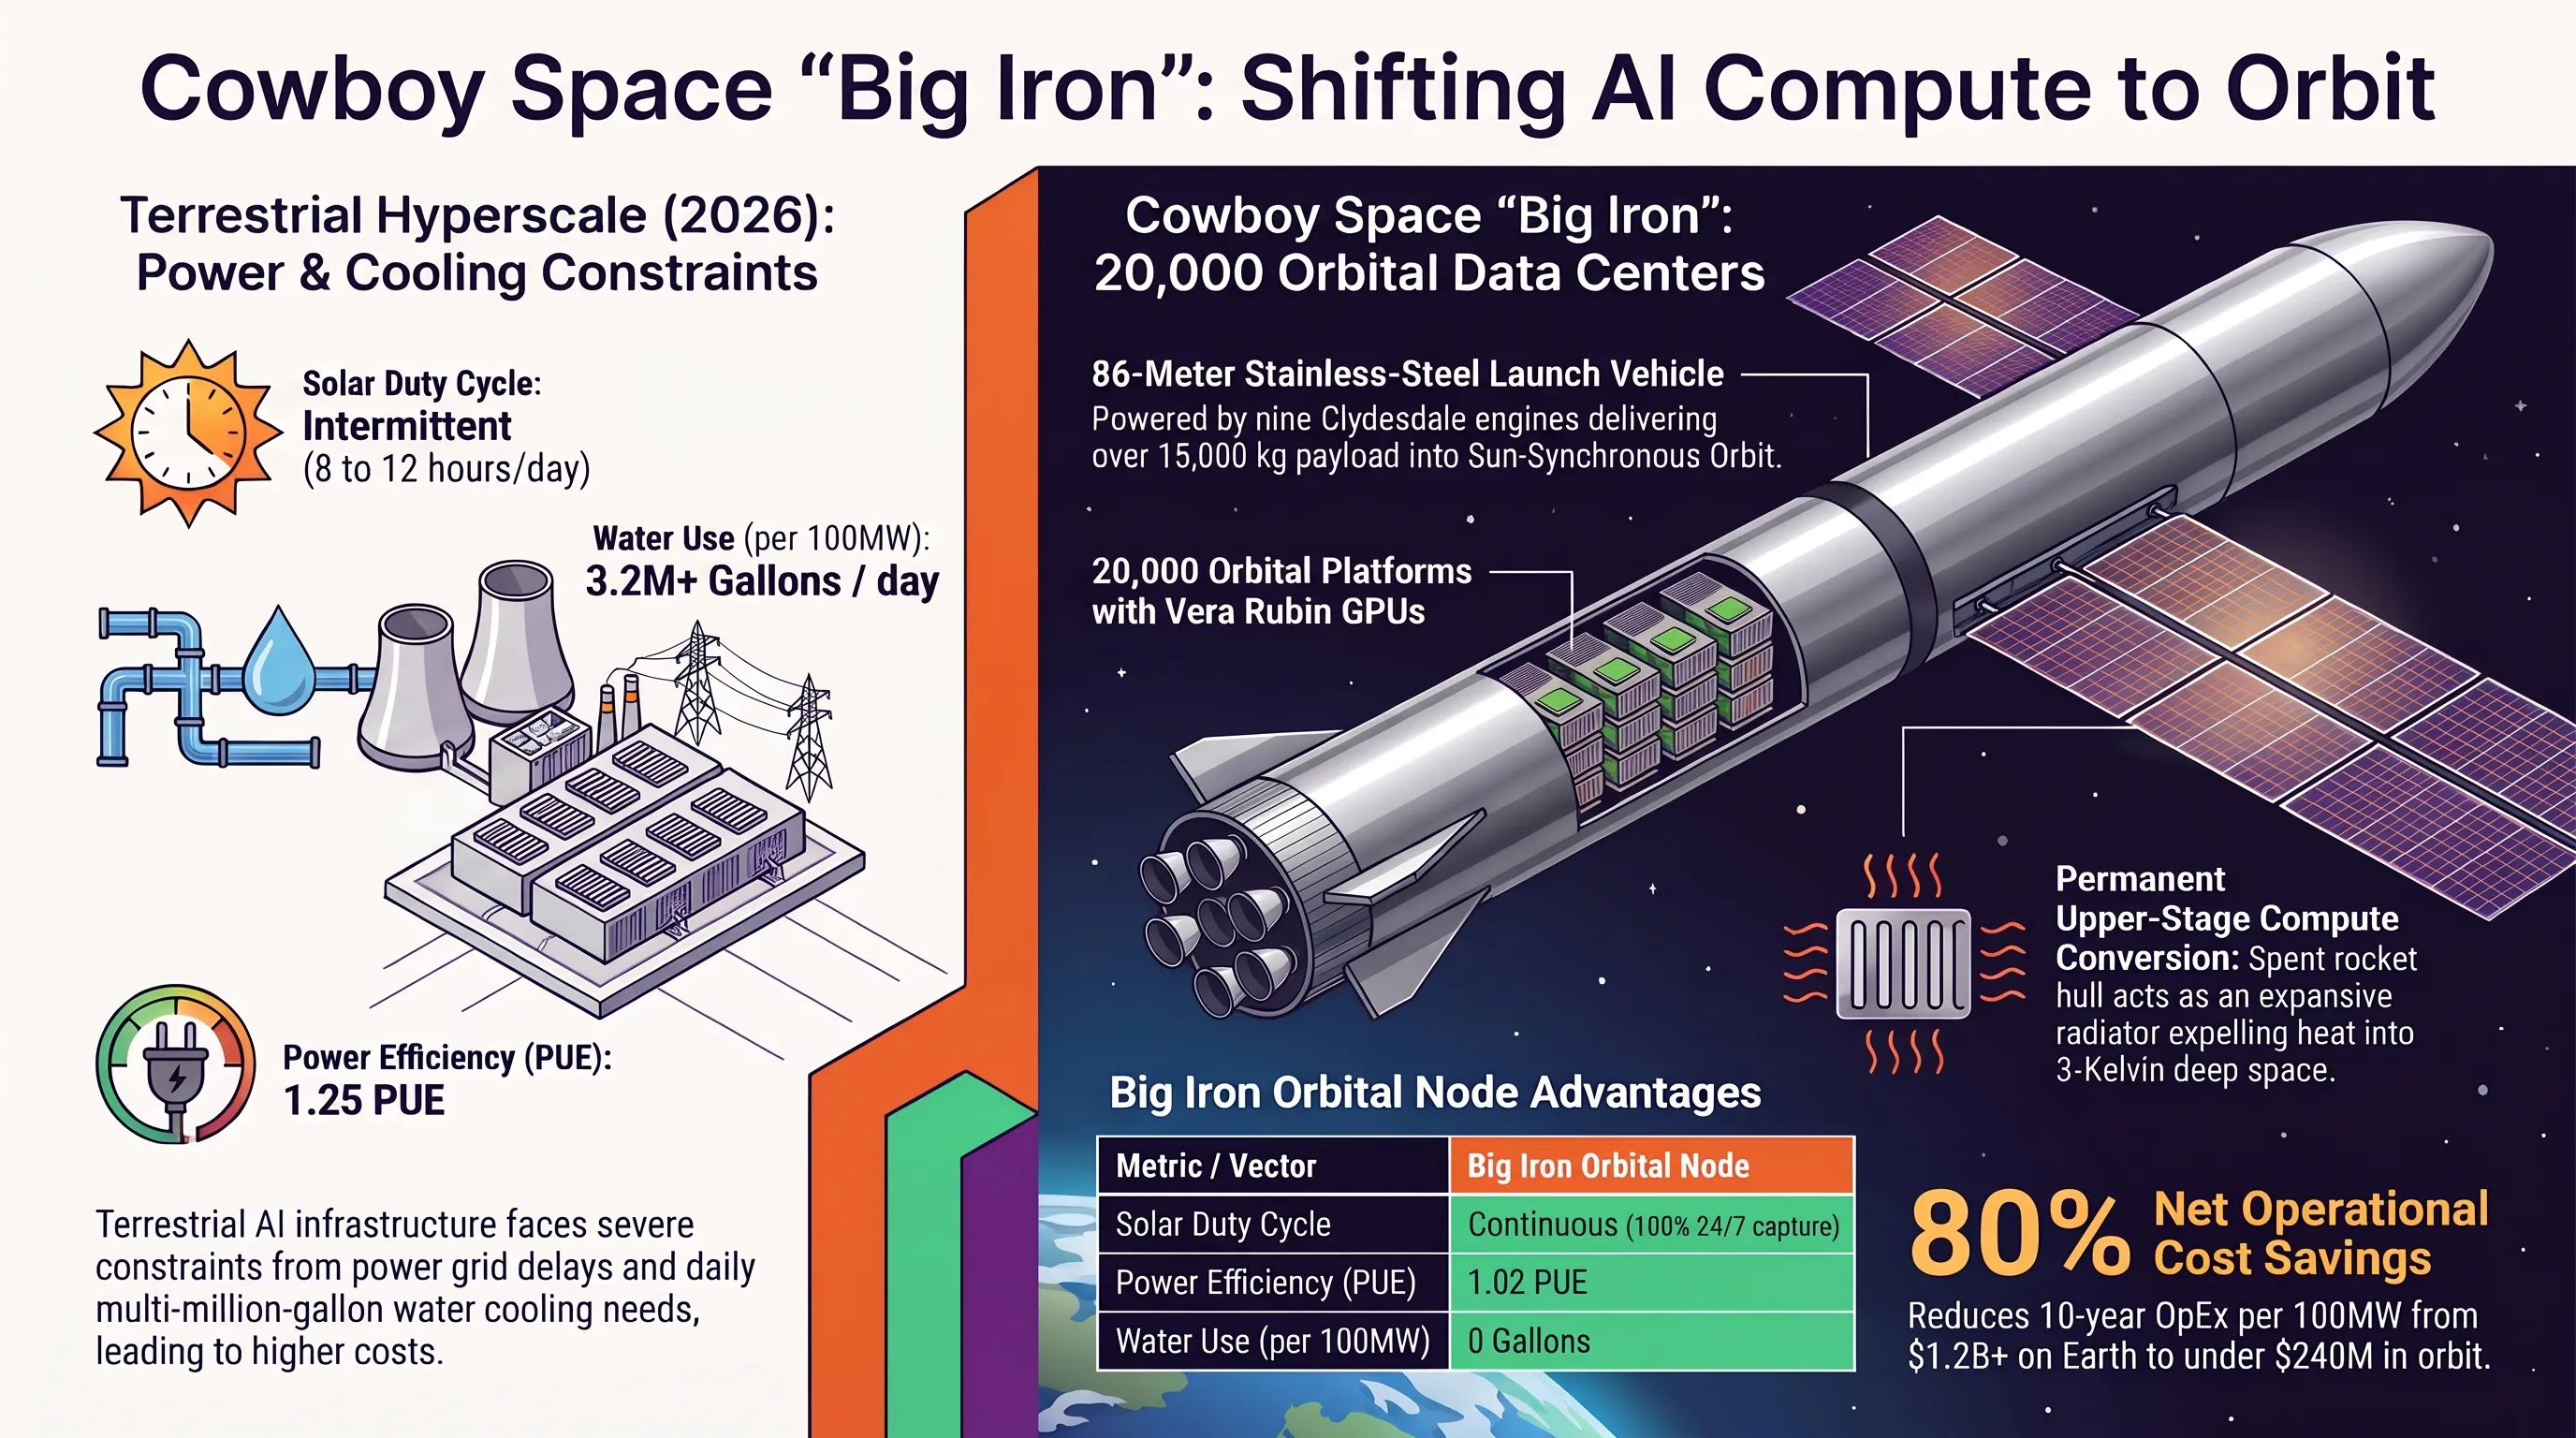
في ظل اشتداد أزمة الطاقة الكهربائية والقيود البيئية الصارمة التي تكبل توسع مراكز البيانات الأرضية العملاقة في كبرى العواصم الاقتصادية، كشفت شركة الفضاء الناشئة Cowboy Space Corporation، التي أسسها بيجو بهات (Baiju Bhatt) الشريك المؤسس لمنصة الوساطة المالية روبنهود، عن أكثر المشاريع الحوسبية جرأة في تاريخ التكنولوجيا: صاروخ عملاق قابل لإعادة الاستخدام مصنوع من الفولاذ المقاوم للصدأ بطول 86 متراً يحمل اسم "Big Iron"، مخصص بالكامل لبناء كوكبة مدارية تضم 20 ألف مركز بيانات مداري فائق القدرة مخصص للذكاء الاصطناعي.
يمثل صاروخ Big Iron تحولاً جذرياً في فلسفة النقل الفضائي؛ حيث صُمم لمنافسة منصات ستارشيب ونيو غلين العملاقة. وتعتمد مرحلته الأولى على تسعة محركات قوية من طراز Clydesdale تعمل بوقود الميثان والأكسجين السائل، قادرة على حمل ما يزيد عن 15 ألف كيلوغرام إلى المدار القطبي المتزامن مع الشمس والشفق (Dawn-Dusk SSO). ولكن الابتكار الهندسي الأبرز يتجلى في المرحلة الثانية للصاروخ؛ فبدلاً من التخلص منها أو حرقها في الغلاف الجوي، تتحول المرحلة الثانية بكامل هيكلها الضخم في مدار الأرض مباشرة إلى مركز بيانات فضائي متكامل بقدرات ميغاواطية هائلة.
وقد تجاوز مهندسو Cowboy Space قيود الوزن والفيزياء المدارية بابتكارات متعددة الأغراض؛ حيث يعمل الهيكل الفولاذي الخارجي للصاروخ كمشعاع حراري ضخم لطرد حرارة الحوسبة في فراغ الفضاء، بينما يتحول غاز الأمونيا المتبقي من نظم الدفع إلى وسيط تبريد في دورات مغلقة تمر عبر معالجات الذكاء الاصطناعي، ويقوم النيتروجين المضغوط بفتح أجنحة ألواح شمسية عملاقة تمتد على مساحة 132 متراً في 73 متراً. ويتم تزويد كل مركز بيانات بآلاف الرقاقات العصبية من معالجات نفيديا Vera Rubin الحديثة، لتستفيد المنظومة من طاقة شمسية غير منقطعة على مدار الساعة وتبريد فضائي مجاني دائم.
وتستهدف الشركة بدء رحلات الإطلاق التجريبية لكوكبة المشروع المسماة Project Stampede في أواخر عام 2028، كما ستطرح برنامج Big Iron Express لتوفير سعات استضافة حوسبية ميغاواطية للشركات التكنولوجية والمراكز البحثية العالمية التي تعاني من اختناقات شبكات الكهرباء ومشاكل تبريد الخوادم على كوكب الأرض.
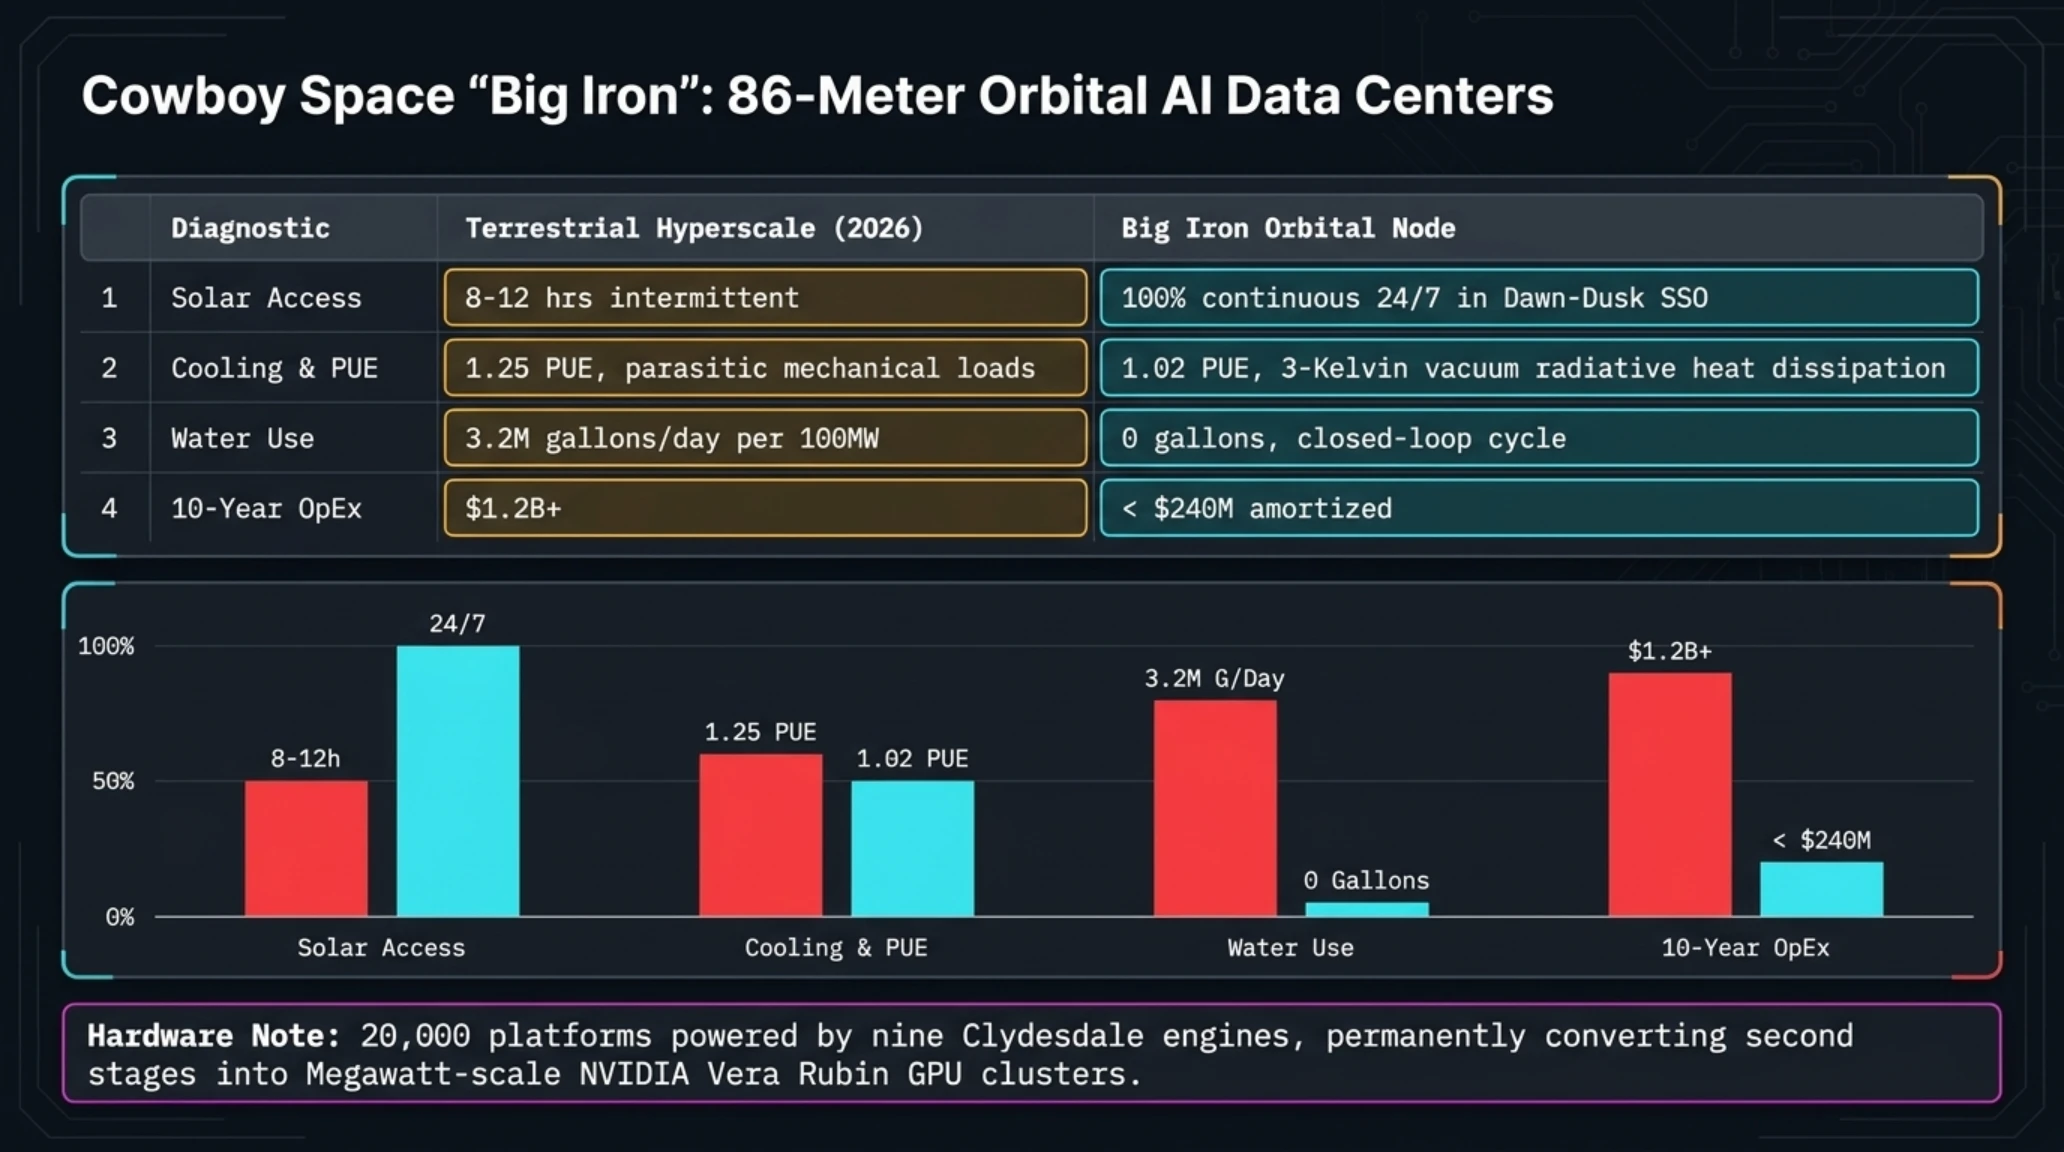
لوحة المؤشرات والقياسات المعيارية // مراكز البيانات الأرضية مقابل محطة Big Iron المدارية
| المؤشر الهندسي والبيئي | مراكز البيانات الأرضية (2026) | محطة Big Iron المدارية (مشروع Stampede) |
|---|---|---|
| استقرار الطاقة الشمسية وتوليد الكهرباء | متوسط 8 إلى 12 ساعة مع اعتماد مكلف على الوقود الأحفوري | 100% إشعاع مستمر على مدار 24 ساعة في مدار الشفق |
| معامل كفاءة استهلاك الطاقة (PUE) | 1.25 (استهلاك طاقة هائل لأجهزة التبريد والمضخات) | 1.02 (تبريد إشعاعي مباشر في حرارة 3 كلفن بالفضاء) |
| استهلاك المياه العذبة يومياً | أكثر من 3.2 مليون جالون للمنشأة سعة 100 ميغاواط | صفر مطلق (دورة حرارية مغلقة دون أي مياه أرضية) |
| التكلفة التشغيلية على مدى 10 سنوات | أكثر من 1.2 مليار دولار لكل 100 ميغاواط | أقل من 240 مليون دولار (وفر بنسبة 80% في التكاليف) |
إن الجمع بين التبريد الإشعاعي في الفراغ واستمرارية الإشعاع الشمسي على مدار الساعة يحرر حوسبة الذكاء الاصطناعي نهائياً من قيود شبكات الطاقة المتهالكة على الأرض.
ويتوقع خبراء الصناعة أن يمهد نجاح صاروخ Big Iron الطريق لتأسيس بنية تحتية سحابية متكاملة تربط بين مراكز الابتكار على الأرض ومحطات الحوسبة المتقدمة في الفضاء.
مجموعة GMO اليابانية تعرض مكافأة بمليون دولار لتعقب المقرصنين بعد رفض فدية بقيمة 50 مليون دولار في اختراق سحابة Onamae.com لتداول الفوركس؛ طوكيو تتصدى لابتزاز الفدية
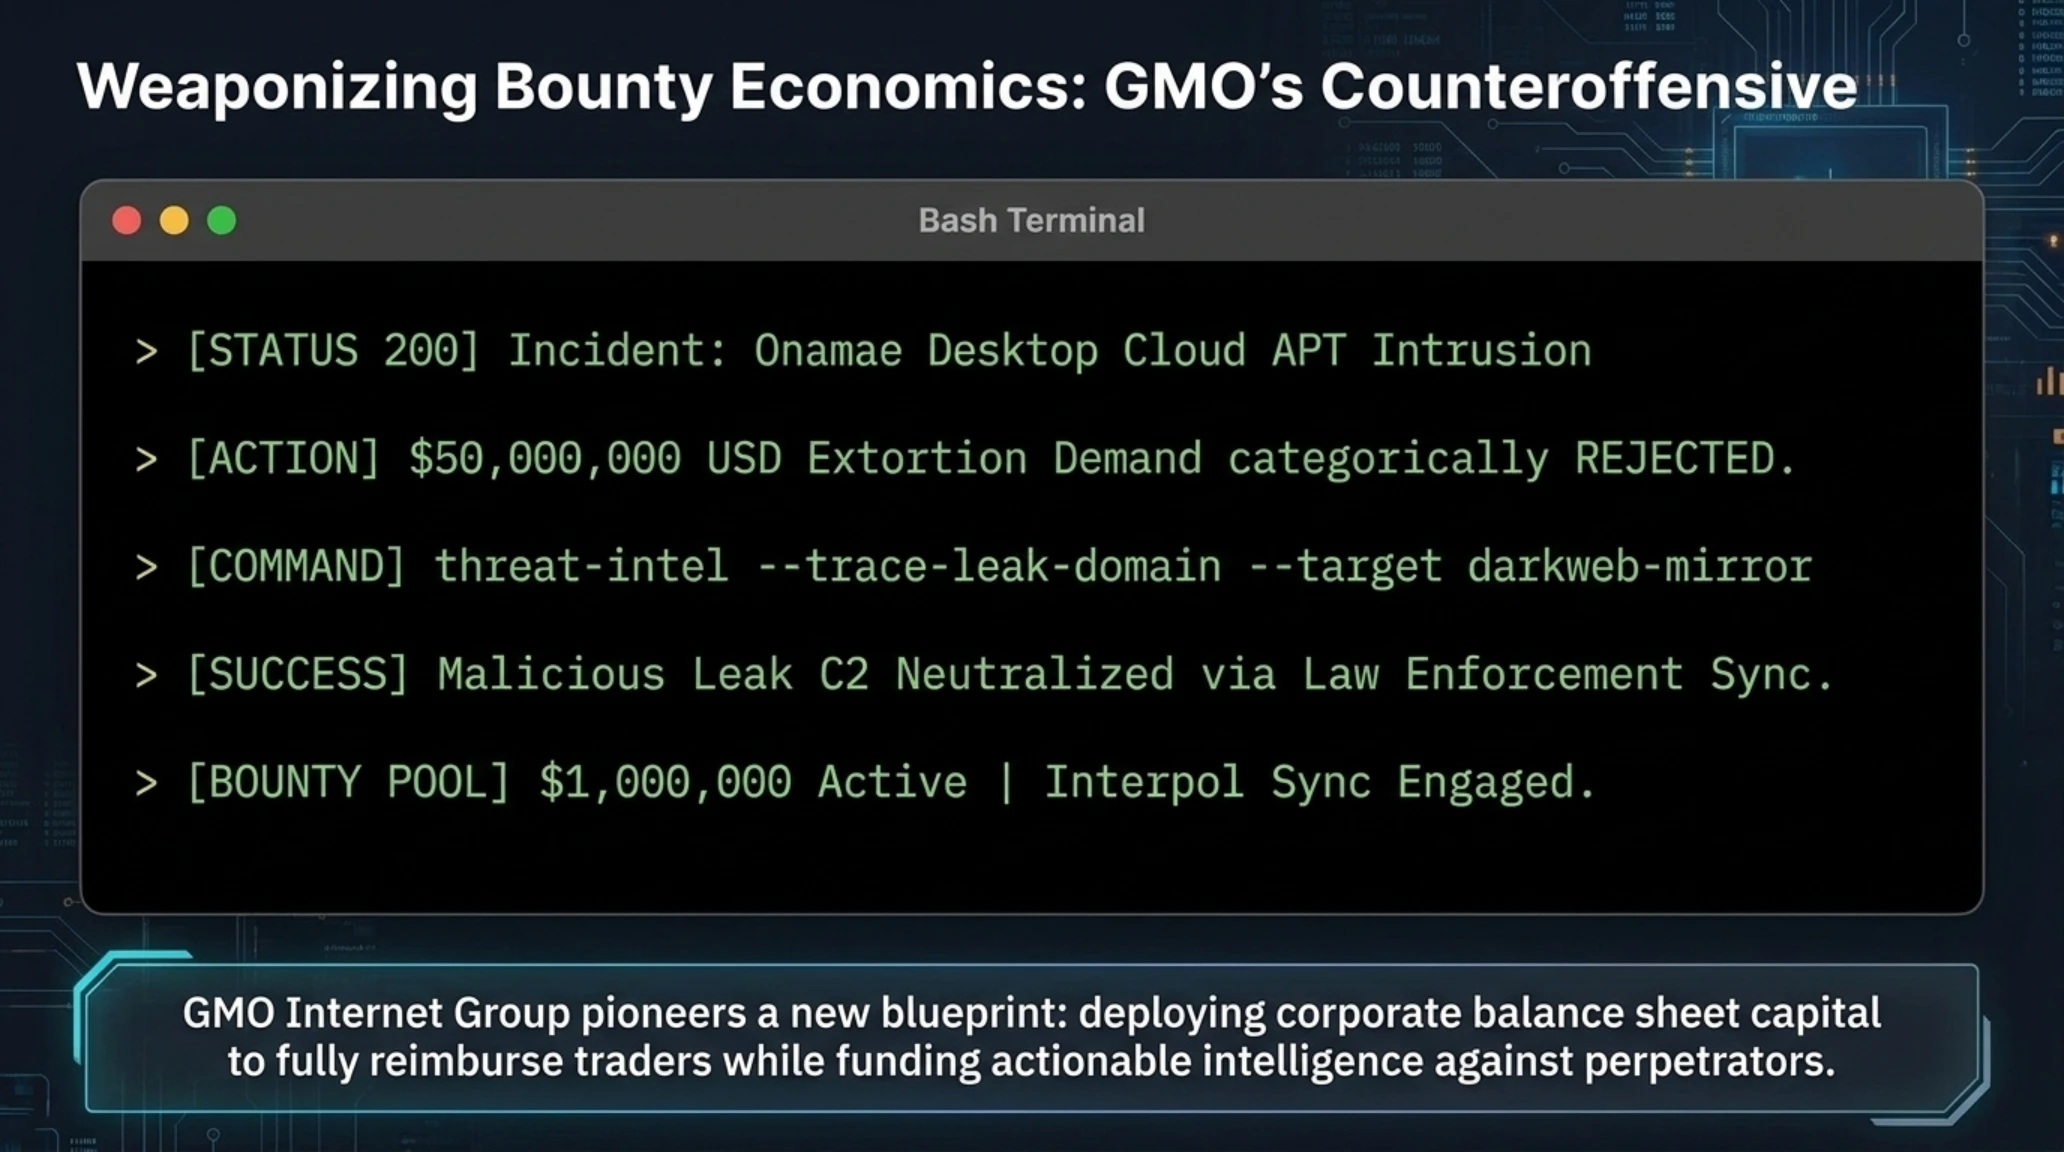
في وقت ترضخ فيه أغلب المؤسسات والشركات العالمية الكبرى لمطالب القراصنة بدفع فدى رقمية ضخمة خشية الفضائح وحمايةً لأسعار أسهمها، سطرت مجموعة الإنترنت والوساطة المالية اليابانية العملاقة GMO Internet Group سابقة تاريخية شجاعة في مجال الدفاع السيبراني الدولي؛ حيث أعلنت الإدارة التنفيذية رفضها القاطع لدفع فدية مالية بلغت 50 مليون دولار (ما يعادل قرابة 8 مليارات ين ياباني)، وردت بتخصيص مليون دولار من ميزانيتها لإنشاء صندوق مكافآت دولي تحت اسم "GMO Cybercrime Bounty" لملاحقة واعتقال منفذي الهجوم.
بدأت فصول الأزمة عندما استطاعت مجموعة قرصنة متقدمة اختراق منصة Onamae.com Desktop Cloud التابعة للشركة؛ وهي خدمة سحابية واسعة الانتشار بين المتداولين والمؤسسات الاستثمارية في اليابان توفر بيئات ويندوز افتراضية لتشغيل خوارزميات التداول الآلي وخبراء التداول في سوق الصرف الأجنبي (FX). ومن خلال تلويث طبقات إدارة الجلسات السحابية، تمكن المهاجمون من سرقة بيانات اعتماد الدخول لآلاف الحسابات وتنفيذ صفقات بيع وشراء خبيثة أدت إلى خسائر مالية فورية للمتداولين.
وعقب السيطرة الجزئية على الخوادم، هدد القراصنة بنشر كميات هائلة من وثائق الهوية وسجلات التداولات السرية على مواقع الدارك ويب في حال لم يتم تحويل 50 مليون دولار بعملتي البيتكوين ومونيرو المشفرة إلى محافظهم. إلا أن رئيس مجلس إدارة GMO ماساتوشي كوماغاي عقد اجتماعاً طارئاً ونسق فوراً مع شرطة العاصمة طوكيو ومنظمة الإنتربول الدولية، معلناً رفض الابتزاز والرد بحملة ملاحقة تقنية وقانونية حاسمة.
الطرفية السيبرانية وسجل القياس عن بعد للاستجابة للحوادث
أكدت هذه الاستجابة الصارمة لمجموعة GMO أن الشركات القيادية قادرة على تحويل محاولات الابتزاز إلى منصة لتعزيز حضورها الأمني عالمياً.
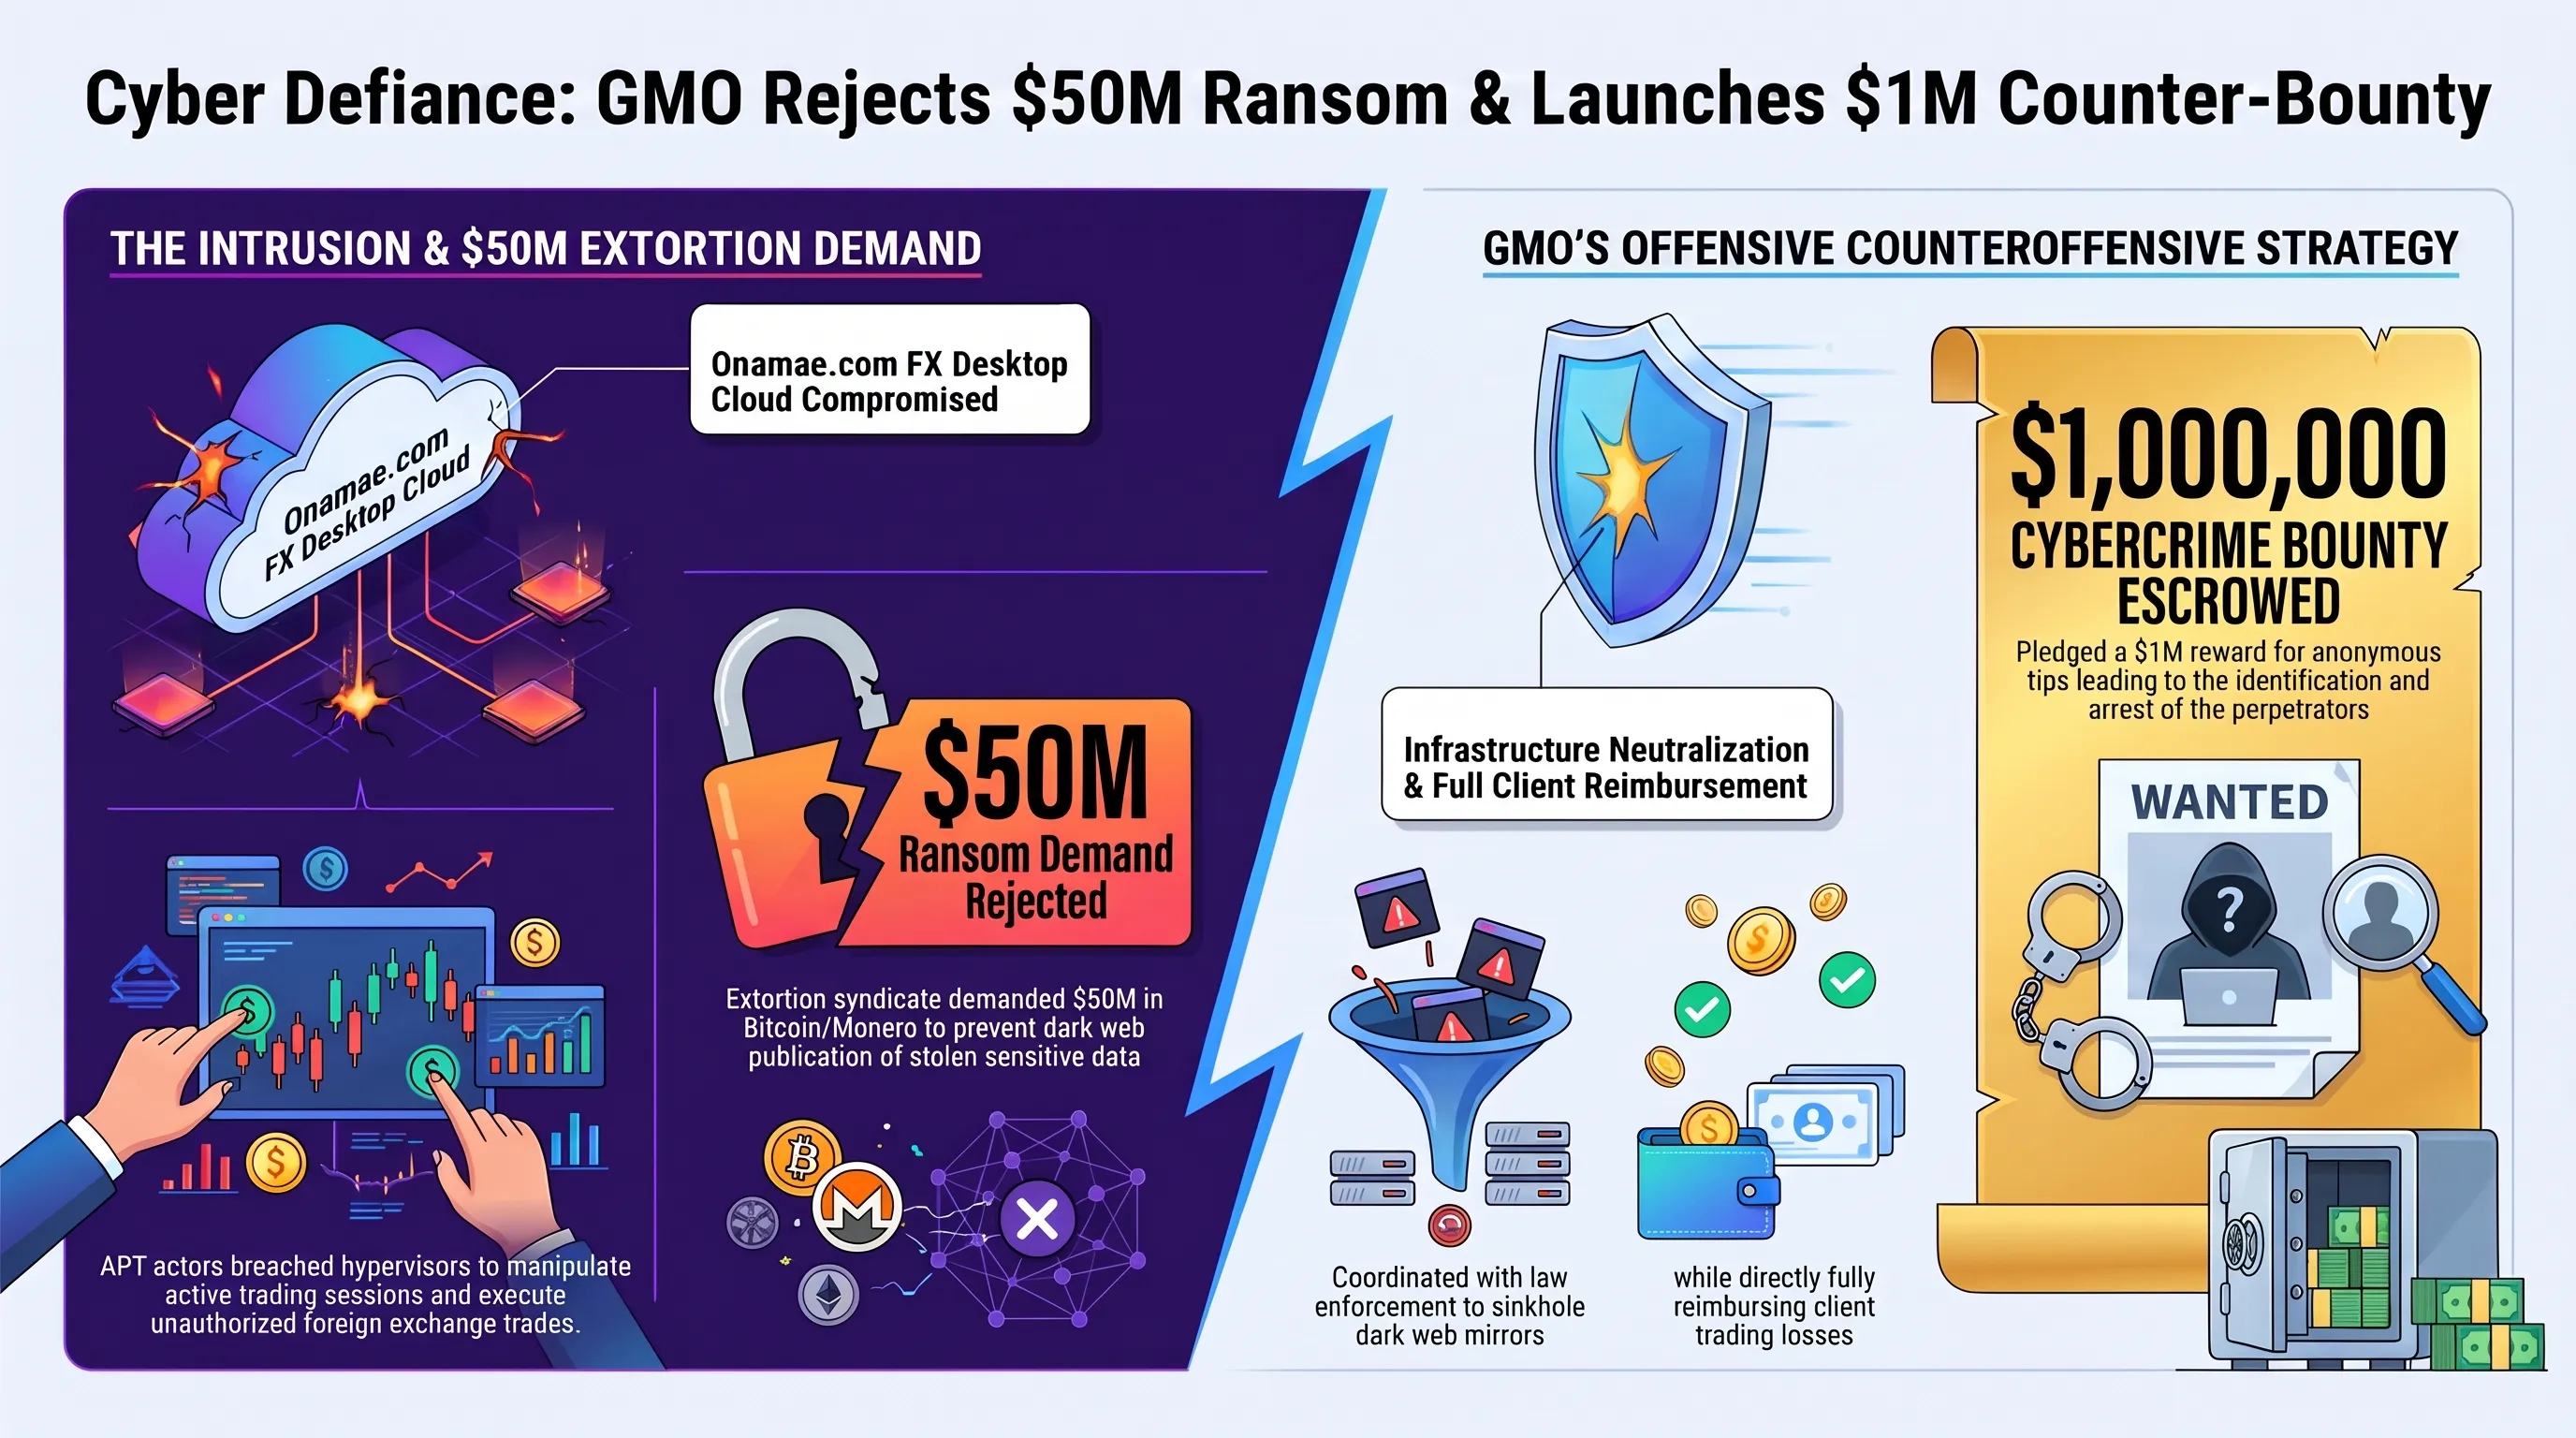
واتخذت الشركة مساراً دفاعياً ثلاثي المحاور؛ شمل الأول التعاون الدولي السريع لتعطيل وإسقاط خوادم التسريب ونطاقات التحكم (C2) الخاصة بالمبتزين، فيما تمثل الثاني في التزام الشركة الكامل بتعويض كافة الخسائر المالية المؤكدة للمتداولين المتضررين من حسابها الخاص، مما أبطل سلاح الضغط الذي كان يلوح به المهاجمون. وتمثل المحور الثالث في إطلاق صندوق المكافأة المليوني المتاح لخبراء الأمن السيبراني في جميع أنحاء العالم.
ويستمر برنامج المكافآت حتى أكتوبر 2027، حيث يستقبل البلاغات الفنية باللغات اليابانية والإنجليزية والصينية مع ضمان السرية التامة للمبلغين. وتصرف المكافآت مقابل أي أدلة تقنية مثل عناوين محافظ التشفير أو البصمات الرقمية للخوادم تقود إلى إصدار نشرة حمراء من الإنتربول وتوقيف المتورطين، لترسخ GMO نموذجاً حازماً يقلب الطاولة على اقتصاديات الجريمة السيبرانية المنظمة عالمياً.
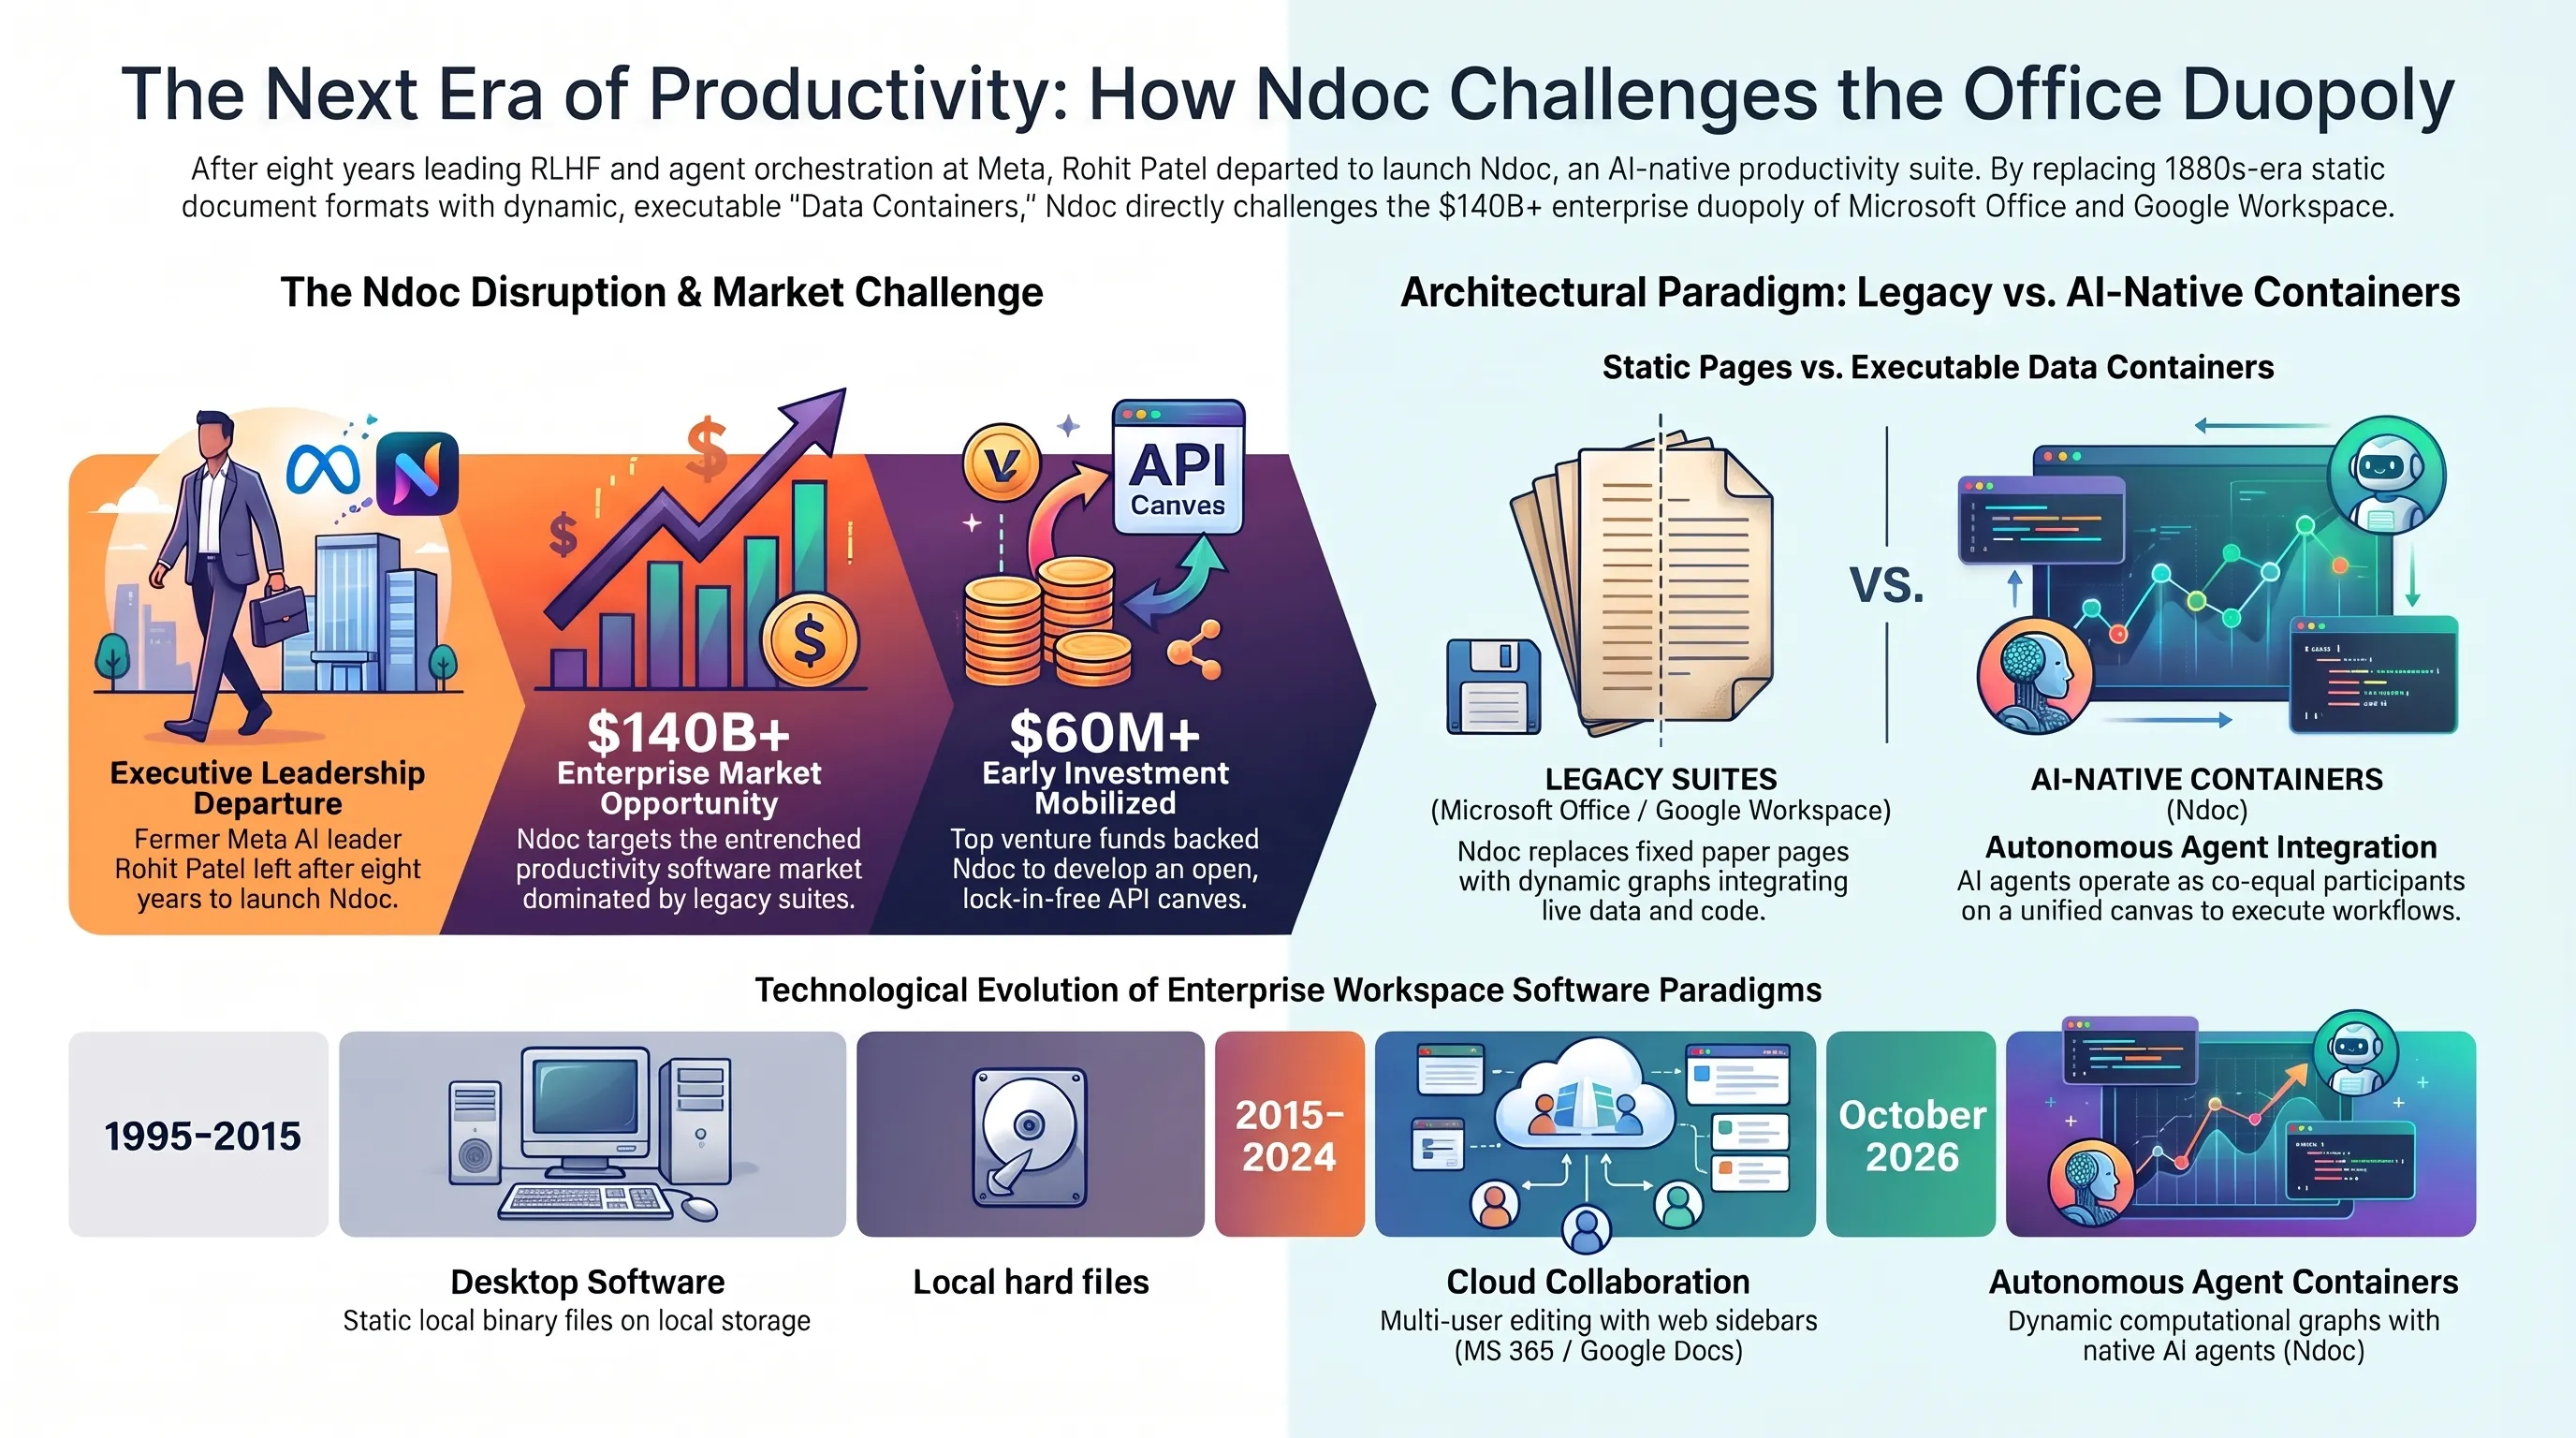
خروج روهيت باتيل مدير أبحاث الذكاء الاصطناعي في ميتا بعد 8 سنوات وتأسيس Ndoc؛ منصة مكتبية ثورية تتحدى مايكروسوفت وغوغل بحاويات الوكلاء المستقلين
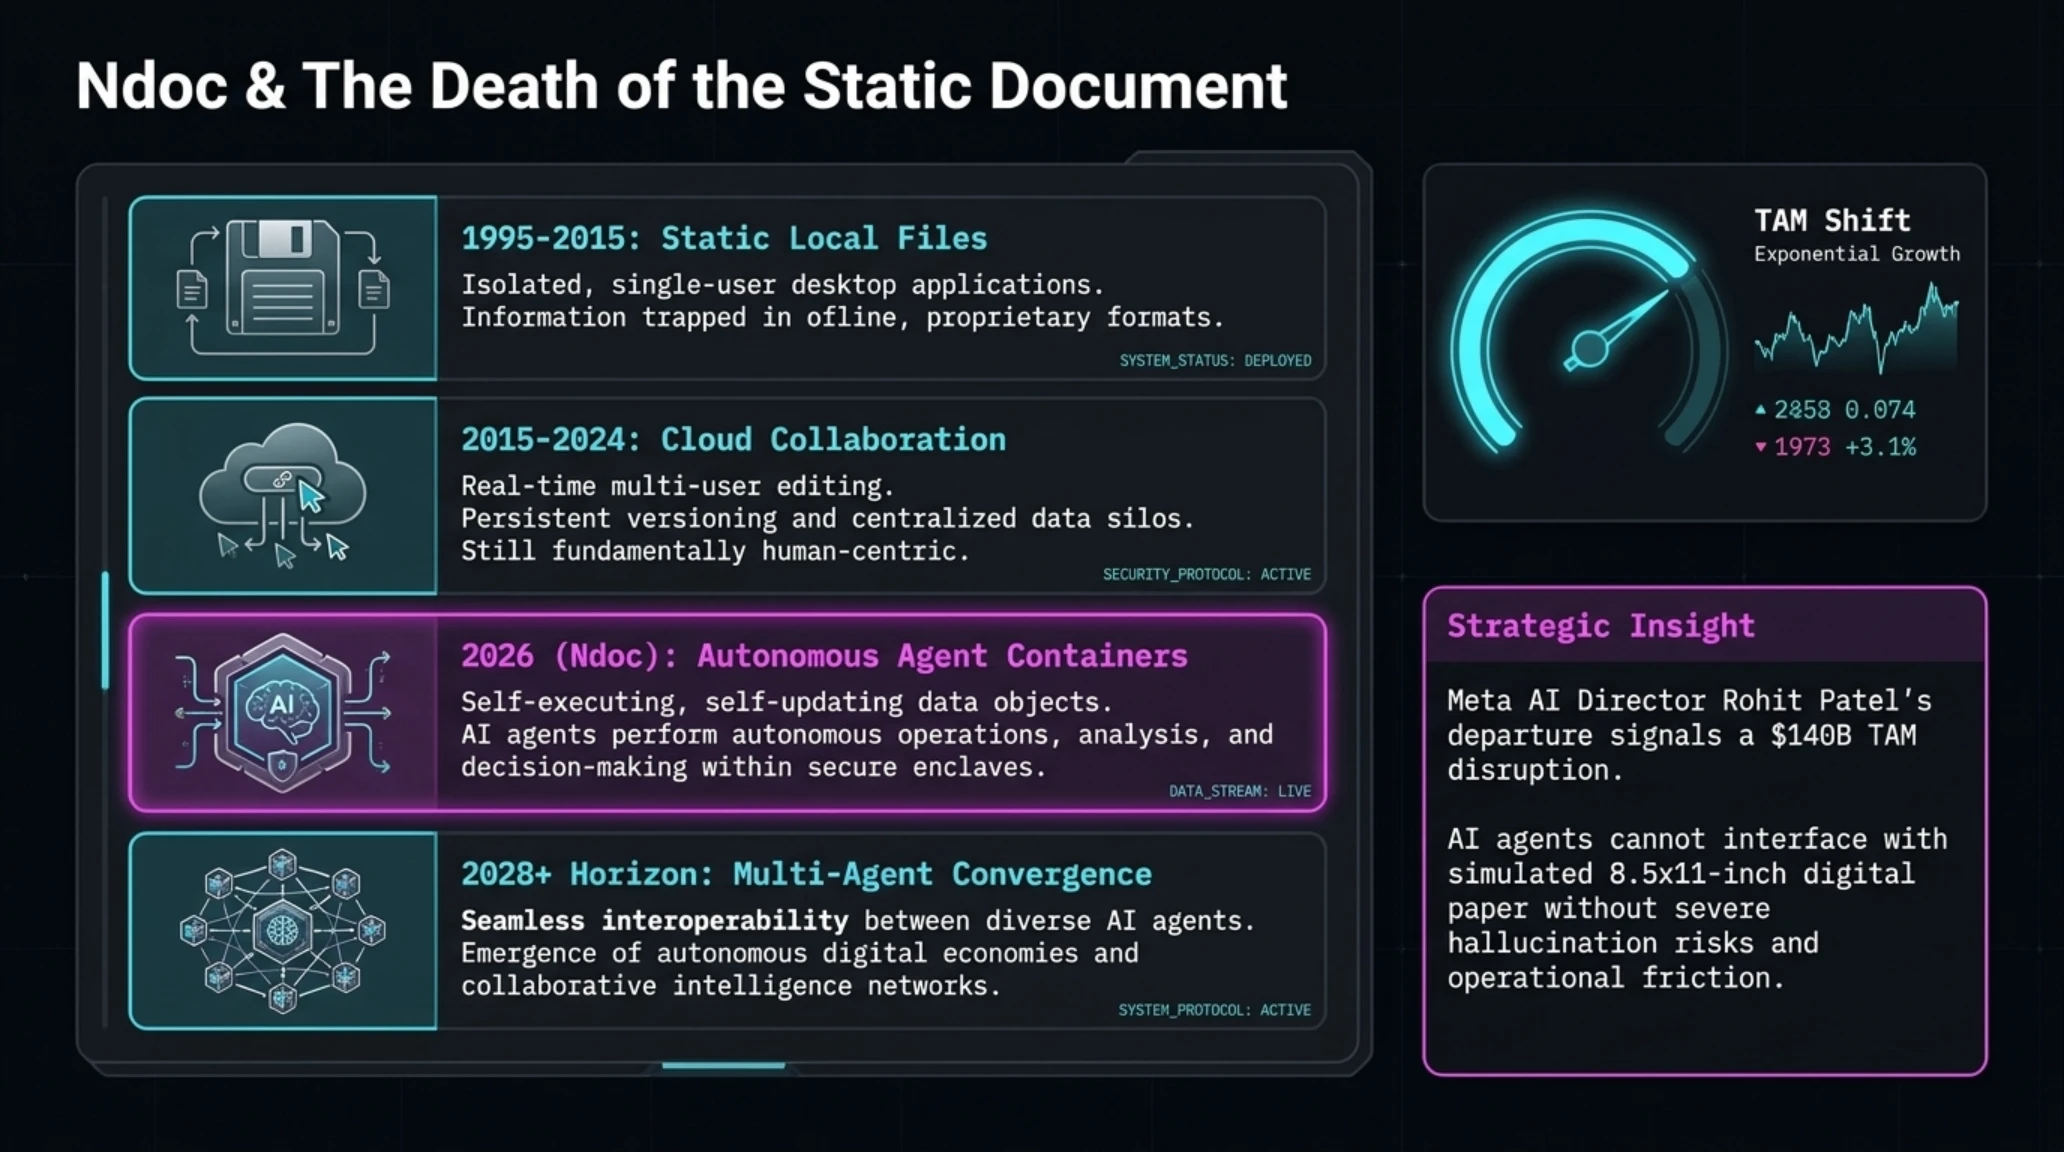
يقف سوق البرمجيات المكتبية وأدوات إدارة الأعمال العالمية وهو قطاع ضخم تتجاوز عوائده السنوية المرتكزة على الاشتراكات حاجز 140 مليار دولار على مشارف أكبر زلزال بنيوي منذ انطلاق عصر التحرير النصي الرقمي؛ حيث أعلن روهيت باتيل (Rohit Patel)، القيادي البارز في مختبرات الذكاء الاصطناعي الفائق (Superintelligence) في شركة ميتا والذي قاد طوال ثماني سنوات منظومات تقييم النماذج المتقدمة وأبحاث التعلم المعزز الموجه بالبشر (RLHF)، استقالته رسمياً لتأسيس شركة ناشئة واعدة تحمل اسم "Ndoc".
وفي تصريحات تقنية موسعة نشرتها وسائل الإعلام المتخصصة في وادي السيليكون، فكك باتيل الأسس المعمارية القديمة التي تقوم عليها حزم البرمجيات المكتبية المهيمنة كـ Microsoft Office 365 وGoogle Workspace. وأوضح أن صيغ المستندات التقليدية كملفات الوورد DOCX وجداول الإكسيل صُممت في أواخر الثمانينيات لتناسب نمط عمل بشري فردي ينقر يدوياً على لوحة المفاتيح لمحاكاة أوراق الطباعة البيضاء بمقاس 8.5 في 11 بوصة، ومن ثم تبادل الملفات الساكنة عبر البريد الإلكتروني.
إلا أن واقع العمل المؤسسي في أواخر عام 2026 قد انفصل تماماً عن هذا النمط التقليدي؛ إذ بات أكثر من نصف المهام المؤسسية بما في ذلك تلخيص التقارير الضريبية، واستخراج التناقضات في العقود القانونية، وتحليل موازين المراجعة ومطابقة اللوائح يُدار مباشرة عبر وكلاء الذكاء الاصطناعي المستقلين والنماذج اللغوية الكبيرة. ويؤدي إجبار هؤلاء الوكلاء على العمل داخل وثائق نصية جامدة إلى بطء هائل في التدفق التشغيلي، وأخطاء هلوسة متكررة، وإرهاق للموظفين في عمليات النسخ واللصق اليدوية بين قواعد البيانات المنفصلة.
وتلغي منصة Ndoc فكرة المستندات الورقية الجامدة تماماً، مستبدلة إياها بـ "حاويات بيانات تفاعلية" (Dynamic Data Containers) تعمل كشبكات معرفية برمجية حية. وفي هذه البيئة، تتكامل الأكواد والنصوص وقواعد البيانات الحية ووكلاء الذكاء الاصطناعي كشركاء عمل متساوين؛ فعلى سبيل المثال، لا تكتفي حاوية الحسابات المالية داخل Ndoc بعرض أرقام المبيعات الماضية، بل ترتبط آلياً بقواعد بيانات المبيعات الحية، وتجري مطابقات ضريبية فورية وفق قوانين الأسواق المختلفة، وترسل إشعارات فورية للمدير المالي فقط عند رصد انحرافات حرجة في الموازنة.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
القياس المالي عن بعد // هجرة إيرادات البرمجيات المكتبية نحو المنصات الأصلية للذكاء الاصطناعي
| قطاع سوق البرمجيات المكتبية | الحصة من الإنفاق الإجمالي | المنهجية المتبعة في دمج وكلاء الذكاء الاصطناعي |
|---|---|---|
| الحزم التقليدية (مايكروسوفت وغوغل) | 50 بالمئة | إضافة نوافذ دردشة جانبية للمستندات الساكنة مع بطء في الاستجابة |
| المنصات المكتبية التفاعلية (مثل Ndoc) | 29 بالمئة | بنية برمجية أصلية بالكامل تتكامل فيها الحاويات الحية مع الوكلاء |
| أدوات الوكلاء المتخصصة والمستقلة | 21 بالمئة | التركيز على أتمتة مهام قطاعية معزولة (كالضرائب أو العقود) |
| المنصات التشاركية المفتوحة المصدر | حصة متفرقة | تطوير إضافات محلية والاتصال بنماذج خفيفة مدمجة في أجهزة العملاء |
ويؤكد خبراء التقنية أن ظهور مساحات العمل الأصلية للذكاء الاصطناعي لا يمثل مجرد تحديث للمظهر العام، بل يشكل طبقة حوسبة ثورية تفرض على البرمجيات التقليدية إعادة كتابة منظوماتها بالكامل.
ويعكس خروج باتيل من ميتا ظاهرة هجرة كبرى للكوادر النخبوية في وادي السيليكون؛ حيث يفضل كبار الباحثين مغادرة المختبرات النظرية لعمالقة التكنولوجيا لتأسيس منصات عملية مباشرة للمؤسسات، بهدف كسر الاحتكار التاريخي الذي فرضته شركات مثل مايكروسوفت على مدى أربعة عقود.
وقد استقطبت منصة Ndoc اهتماماً استثمارياً كبيراً من كبرى صناديق رأس المال الجريء في الولايات المتحدة، جامعاً تمويلات أولية تجاوزت 60 مليون دولار. وتتيح المنصة للشركات دمج نماذجها اللغوية الخاصة وأدواتها الداخلية مباشرة في قوالب العمل، متفادية سياسات الانغلاق والاحتكار التي تفرضها الحزم السحابية التقليدية.
وتسهم هذه النظم الحديثة في توحيد السياق المعرفي للفرق الموزعة، مما يتيح إنجاز الدراسات التحليلية المعقدة في دقائق معدودة وبأعلى معايير الدقة المؤسسية.
الجدول الزمني للأحداث | التسلسل التاريخي لتطور البرمجيات المكتبية ونظم الوكلاء المستقلين
| الحقبة / الفترة | النموذج البرمجي السائد | طبيعة تفاعل المستخدم وحالة المستندات |
|---|---|---|
| 1995 - 2015 | عصر البرمجيات المكتبية والمستندات الساكنة | كتابة يدوية بشرية منفردة، والملفات مخزنة محلياً على الأقراص الصلبة. |
| 2015 - 2024 | عصر التعاون السحابي والتزامن اللحظي | ظهور Google Docs وMicrosoft 365 وإتاحة التحرير المشترك والتعليقات الحية. |
| أكتوبر 2026 | عصر الحاويات التفاعلية المستقلة ومنصة Ndoc | المستندات تتحول لشبكات بيانات حية تنفذ فيها المهام ذاتياً عبر الوكلاء. |
| آفاق 2028+ | عصر تكامل الوكلاء المتعددين والمنظومات الذاتية | المستندات تتحول لقواعد معرفية مستقلة تتولى فيها مجموعات الوكلاء تنفيذ الخطط المؤسسية. |
ويفتح هذا التحول المعماري آفاقاً واسعة أمام الجيل القادم من حلول الإنتاجية التي تركز على سرعة الاستجابة ومرونة تدفق البيانات بين المنصات السحابية المختلفة.
ومع تنامي الاعتماد على الوكلاء الأذكياء في المهام اليومية، تتسابق الشركات لتطوير حلول مرنة تتيح التكيف السريع مع متطلبات العمل المتغيرة باستمرار.
ترقيع عاجل لثغرة Tailworm الخطيرة في خدمة SSH لبرمجيات Tailscale؛ حماية شبكات الثقة الصفرية من اختراق صلاحيات الجذر التام
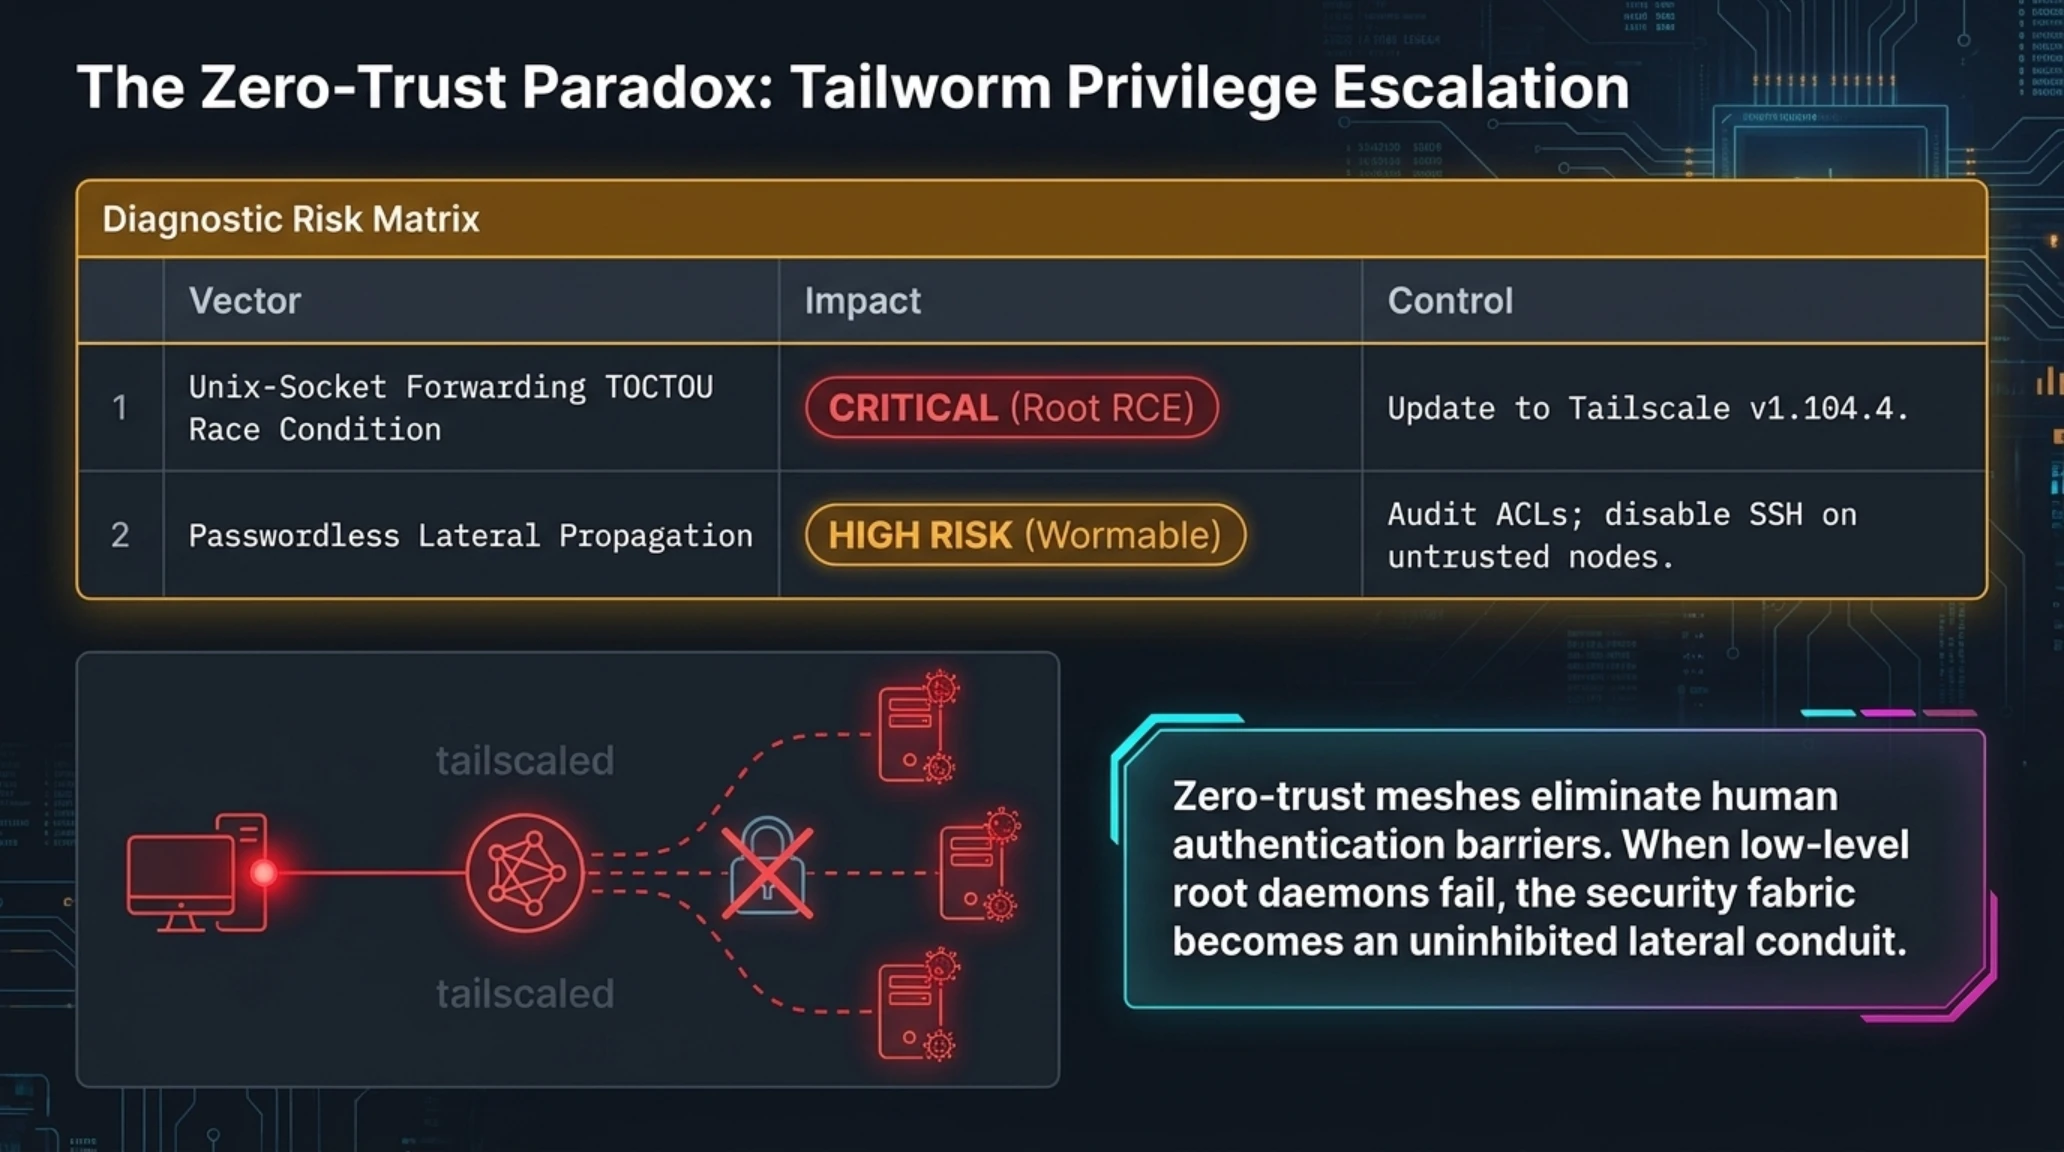
في قطاع أمن الشبكات المؤسسية وبنى الثقة الصفرية (Zero-Trust Networks)، أصدرت شركة Tailscale المتخصصة في شبكات الـ VPN المشبكية تحديثاً أمنياً طارئاً برقم الإصدار 1.104.4 لإغلاق سلسلة من الثغرات الأمنية البالغة الخطورة عُرفت باسم "Tailworm". وأفاد باحثو مختبرات Cyberdione Labs بأن هذه الثغرات تتيح لأي مهاجم يتمكن من السيطرة على جهاز فرعي واحد متصل بالشبكة المؤسسية (Tailnet) تصعيد صلاحياته على الفور والاستيلاء على صلاحيات الجذر (Root) في كافة خوادم لينكس المتصلة بالشبكة.
وتعود جذور الثغرة إلى متطلبات عمل الخادم الخلفي tailscaled؛ إذ يحتاج هذا البرنامج للعمل بأعلى صلاحيات النظام (Root) للتحكم في جداول التوجيه الشبكي وبناء أنفاق التشفير لبروتوكول WireGuard. وقد نشأ الخلل الأمني تحديداً داخل خدمة Tailscale SSH المدمجة وآلية تعاملها مع إعادة توجيه مقابس نظام يونكس (Unix-Socket Forwarding) عبر أوامر ssh -R وssh -L.
فعند معالجة اتصالات التوجيه، فشل النظام في خفض صلاحيات الجذر الإدارية قبل إنشاء المقابس في المسارات المؤقتة. واستغل المهاجمون شروط التسابق الزمني في فحص وتعديل الملفات (TOCTOU Race Conditions) لإعادة توجيه واصفات الملفات الخبيثة واستبدال ملفات النظام الحساسة مثل /etc/shadow و/etc/sudoers، محققين بذلك تنفيذاً برمجياً كاملاً بصلاحيات الجذر على خوادم الإنتاج والبيانات الحساسة.
مصفوفة تقييم المخاطر والدفاع السيبراني المؤسسي
| بردار التهديد / سطح الهجوم | مستوى الخطر والأثر | المعالجة الهندسية والتدابير الوقائية |
|---|---|---|
| استغلال خلل توجيه Unix-Socket في خادم tailscaled | حرج (Root RCE) | تحديث فوري لكافة الخوادم والأجهزة إلى Tailscale v1.104.4 أو أحدث. |
| الانتشار الجانبي الدودي عبر شبكة المش المؤسسية (Tailnet) | خطر مرتفع (Wormable) | مراجعة صارمة لقواعد الـ ACL وتعطيل توجيه المنافذ للأجهزة غير الضرورية. |
| خوادم التحكم الذاتية Headscale (الإصدارات 0.29.5 وما قبلها) | خطر مرتفع | ترقية فورية لمنصات Headscale وتطبيق قيود أمنية على مسارات المقابس. |
| جلسات الاتصال المسمومة المؤقتة عبر الأنفاق التشاركية في الحواسيب | متوسط (Session Hijack) | تفعيل إعادة التوثيق الدوري لمفاتيح العقد وتقليص فترات صلاحية الاعتمادات المؤقتة. |
ويحذر مسؤولو الأمن السيبراني من أن سهولة الربط في شبكات الثقة الصفرية يجب أن تقترن بتدابير حماية متقدمة لمنع التسلل الجانبي في حال اختراق العمليات الإدارية المركزية.
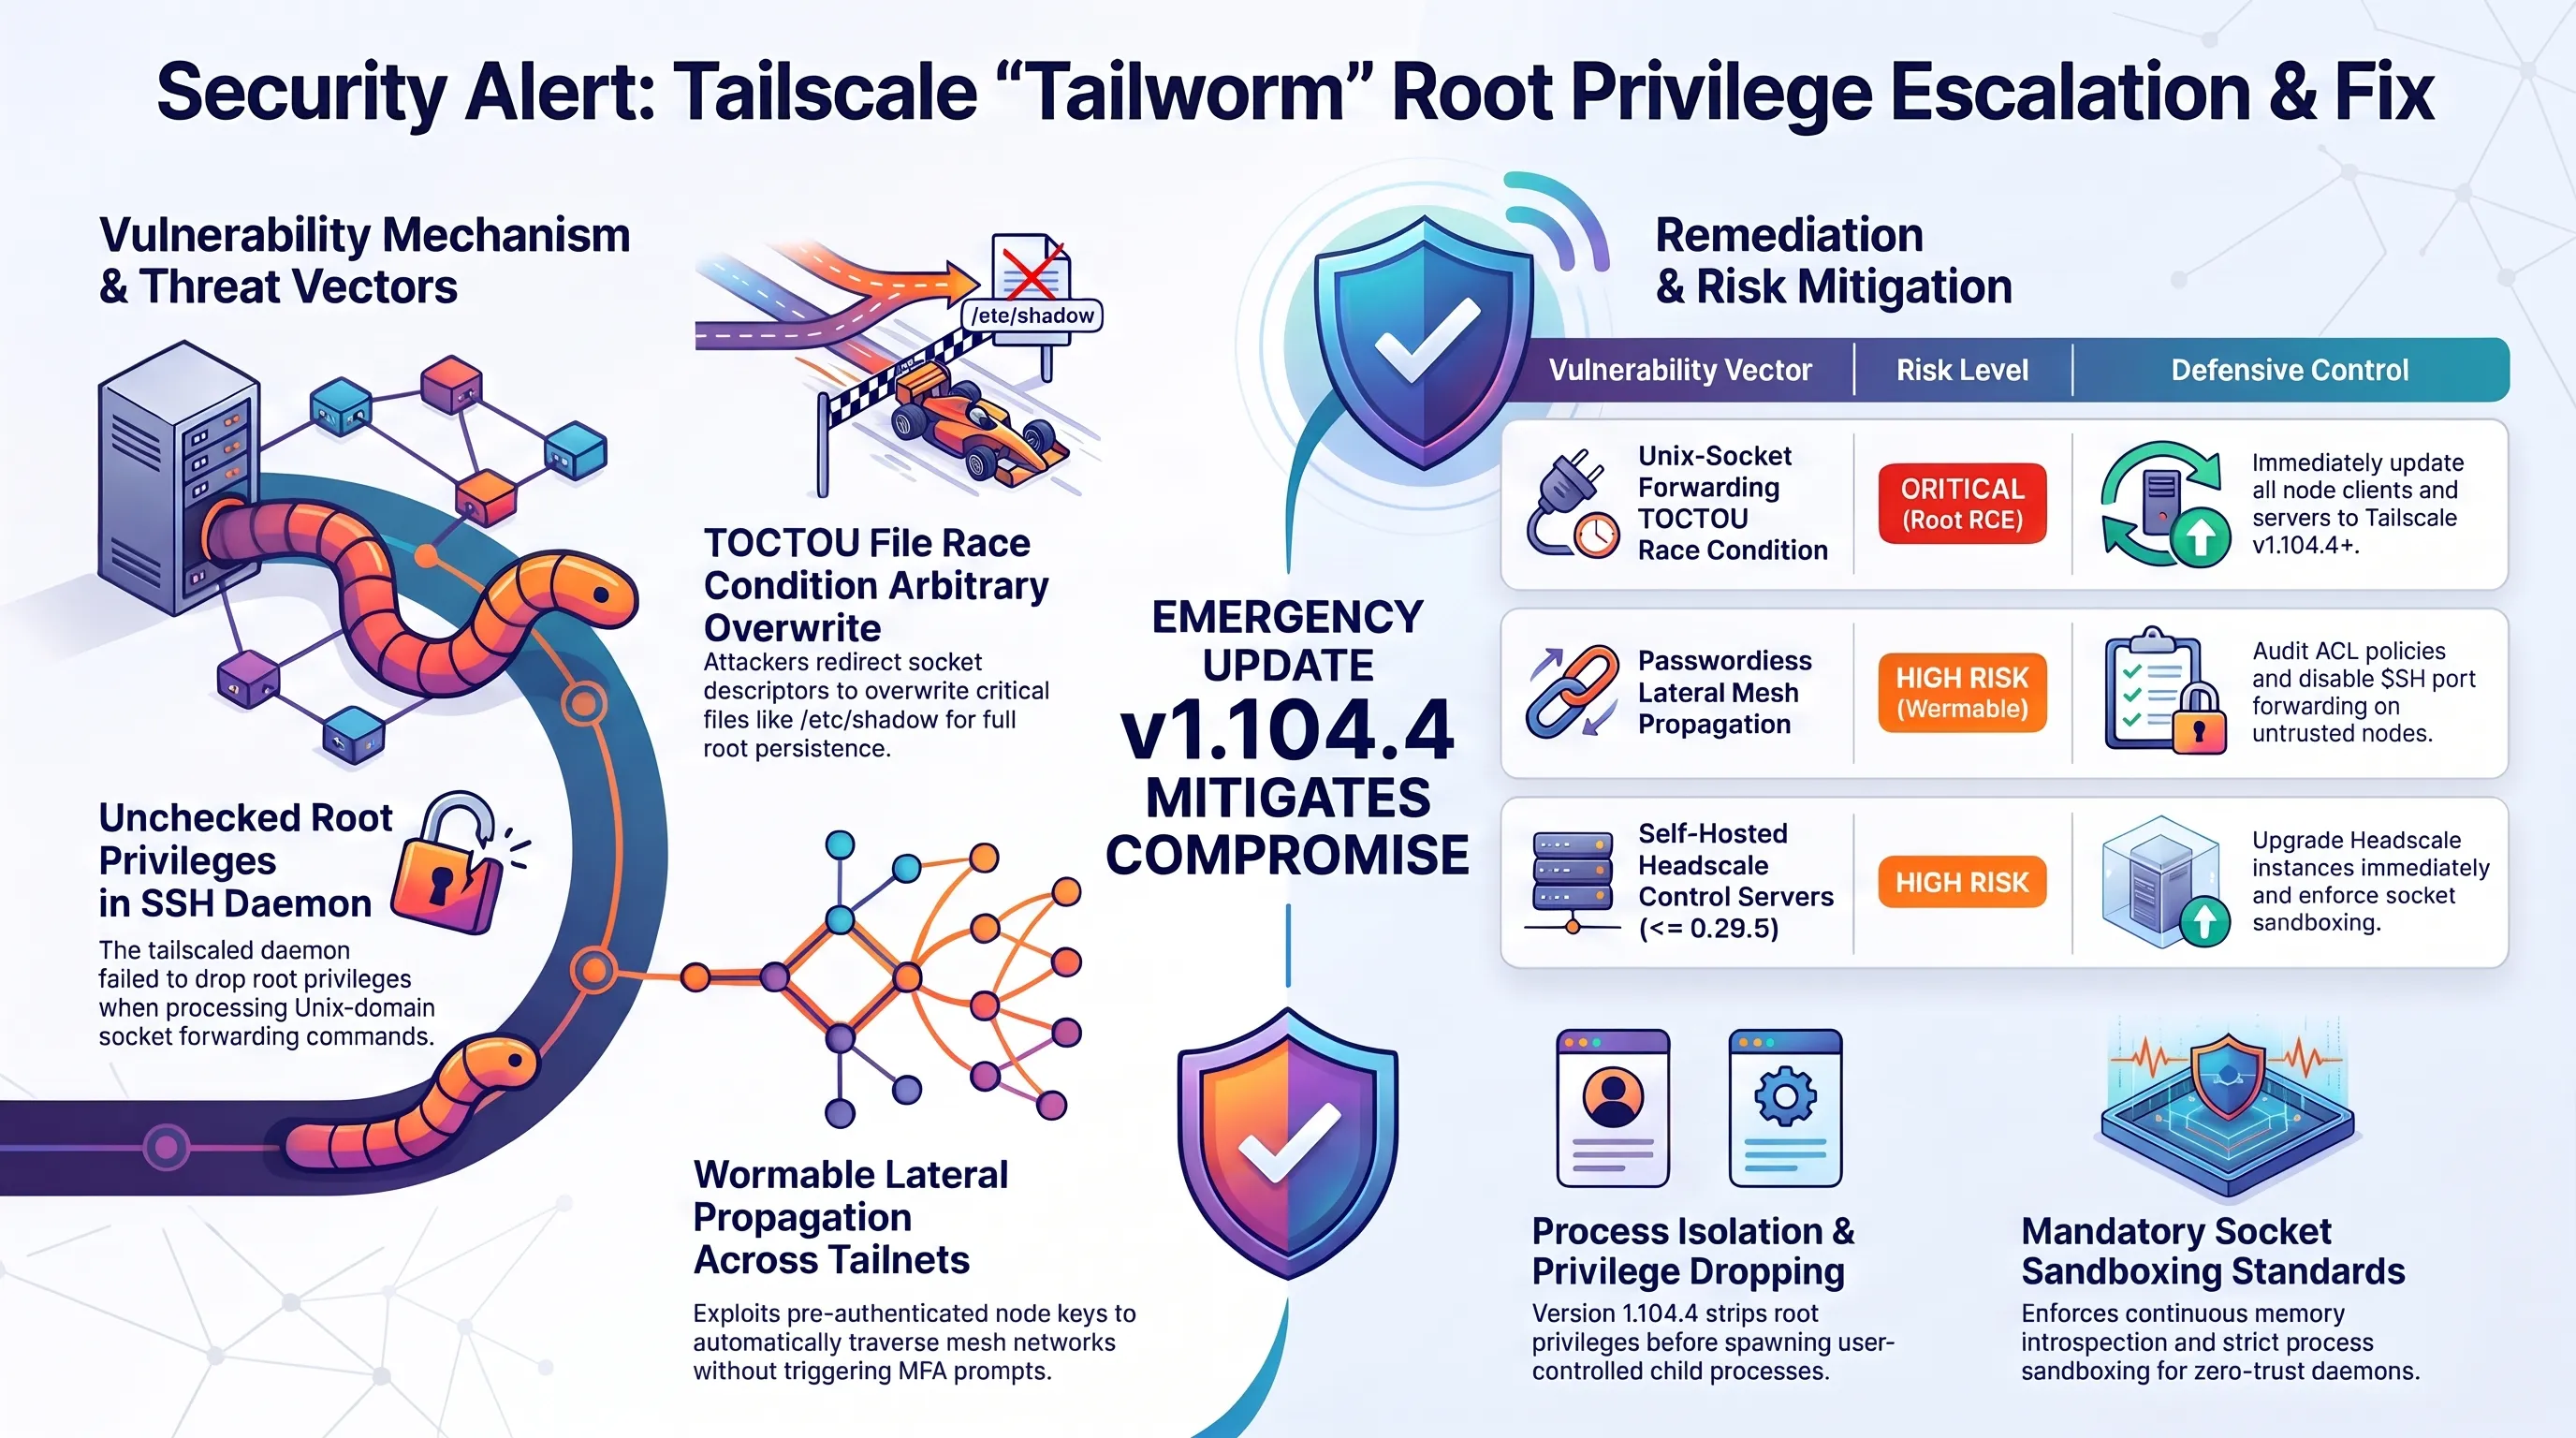
وما ضاعف من تصنيف خطورة ثغرة Tailworm هو طبيعتها القابلة للانتشار الذاتي؛ فبما أن شبكات الثقة الصفرية تلغي كلمات المرور وتعتمد على مفاتيح الأجهزة الرقمية وسياسات الوصول المسبقة، استطاعت السكربتات الخبيثة فحص شبكة Tailnet ذاتياً والانتقال الفوري بين العقد والخوادم دون مطالبة المهاجم بإدخال أي كلمات سر أو تجاوز آليات التوثيق الثنائي (MFA).
وقد عالجت Tailscale هذه الثغرات بعزل عمليات إدارة المقابس وتجريد العمليات التابعة من صلاحيات الجذر. ومع ذلك، يكشف هذا الحادث المفارقة البنيوية لشبكات الثقة الصفرية؛ فحين يتم تبسيط عمليات التحقق لزيادة سرعة وسلاسة العمل، يمكن لأي ثغرة خفية في برمجيات الإدارة المركزية أن تحول شبكة الأمان إلى جسر مفتوح أمام المهاجمين للتنقل بحرية داخل شرايين المؤسسة الرقمية.
لذلك، تشدد الهيئات التنظيمية على ضرورة إخضاع خدمات الإدارة السحابية لاختبارات اختراق دورية وتحصين العمليات الحساسة بآليات عزل متعددة الطبقات.
سقوط أسهم خزانة البيتكوين Datavault AI بنسبة 50% في بورصة ناسداك؛ احتجاز 92.2 مليون دولار بيتكوين في منصة Biconomy يفجر زلزالاً محاسبياً في وول ستريت
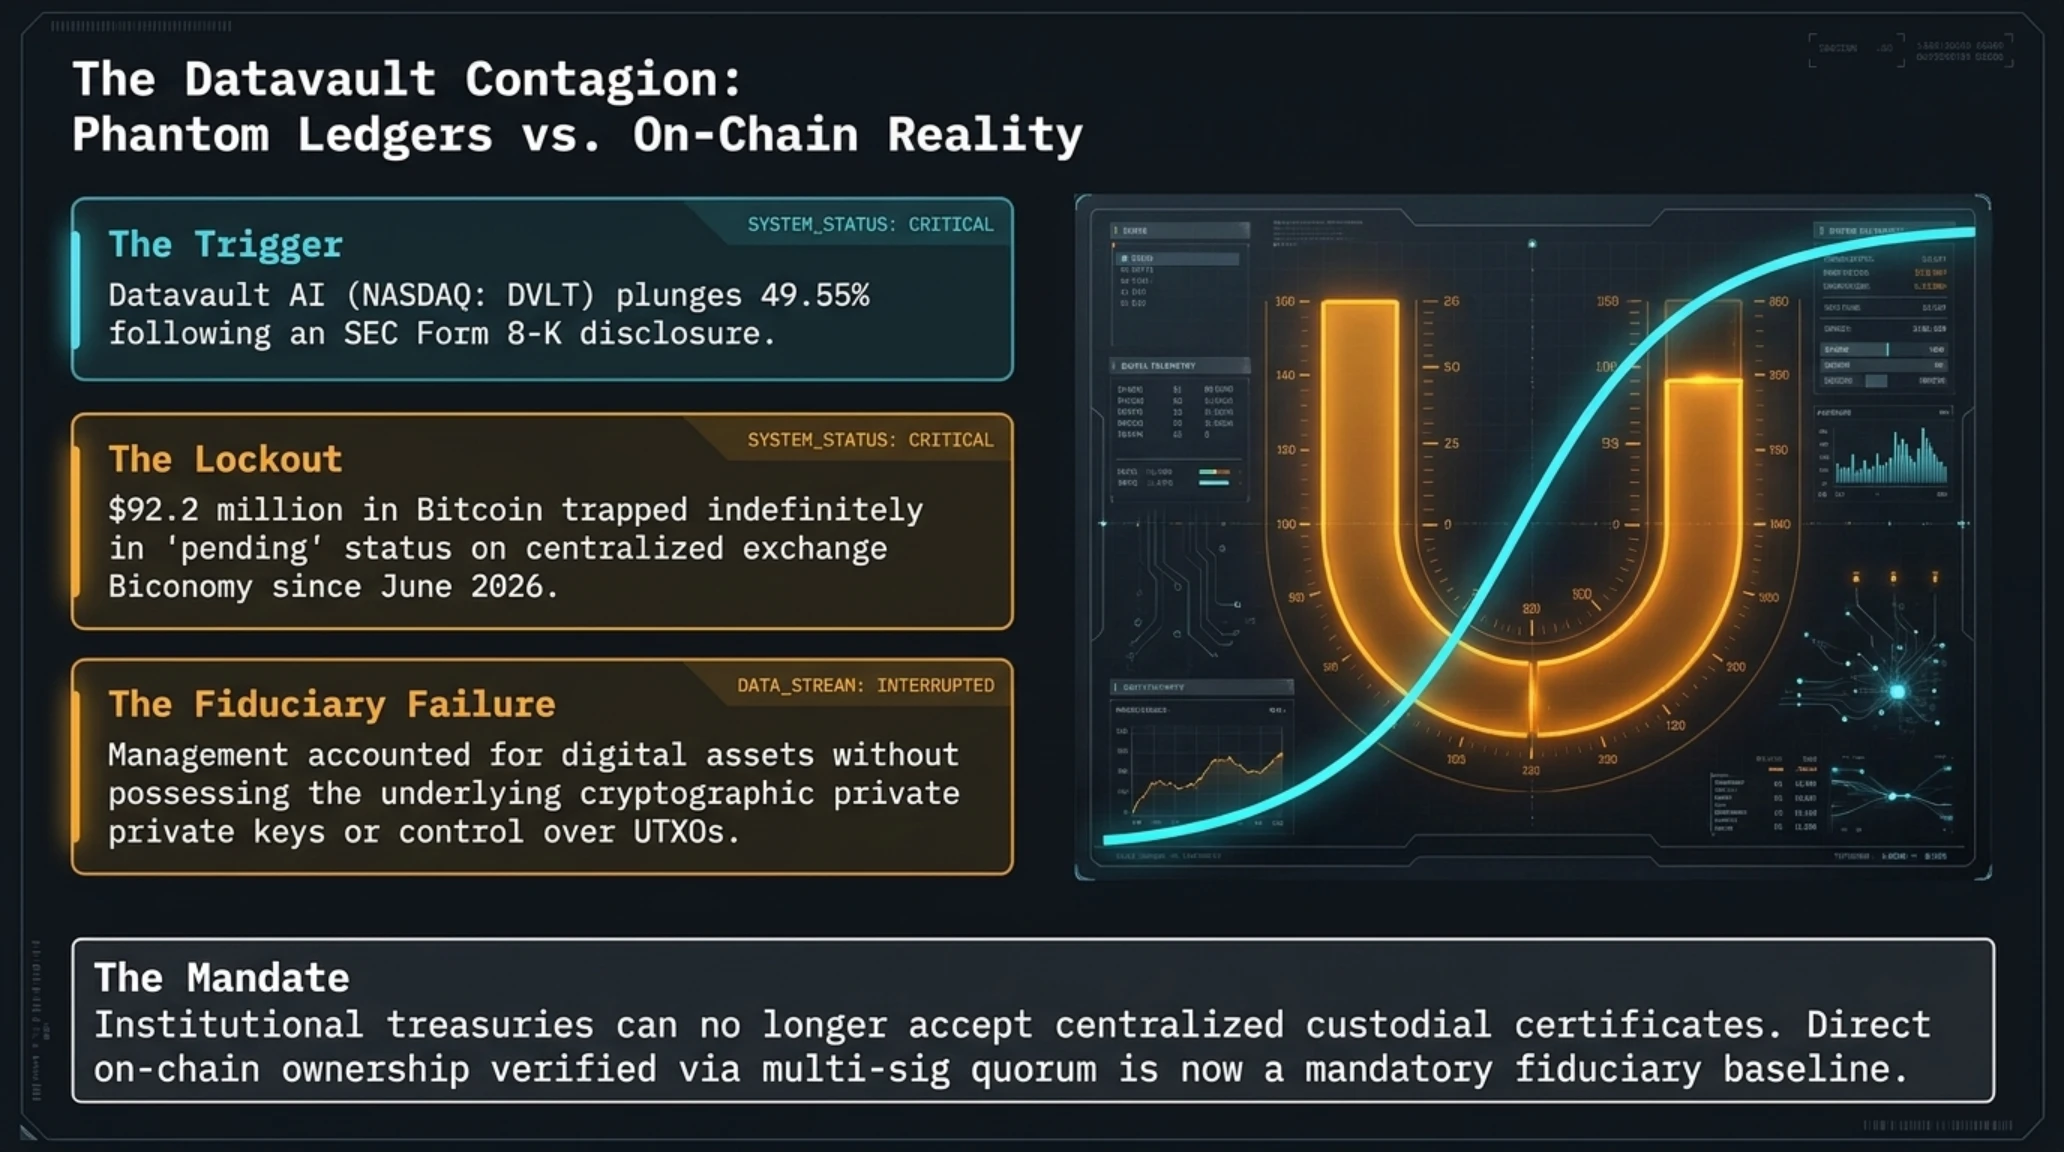
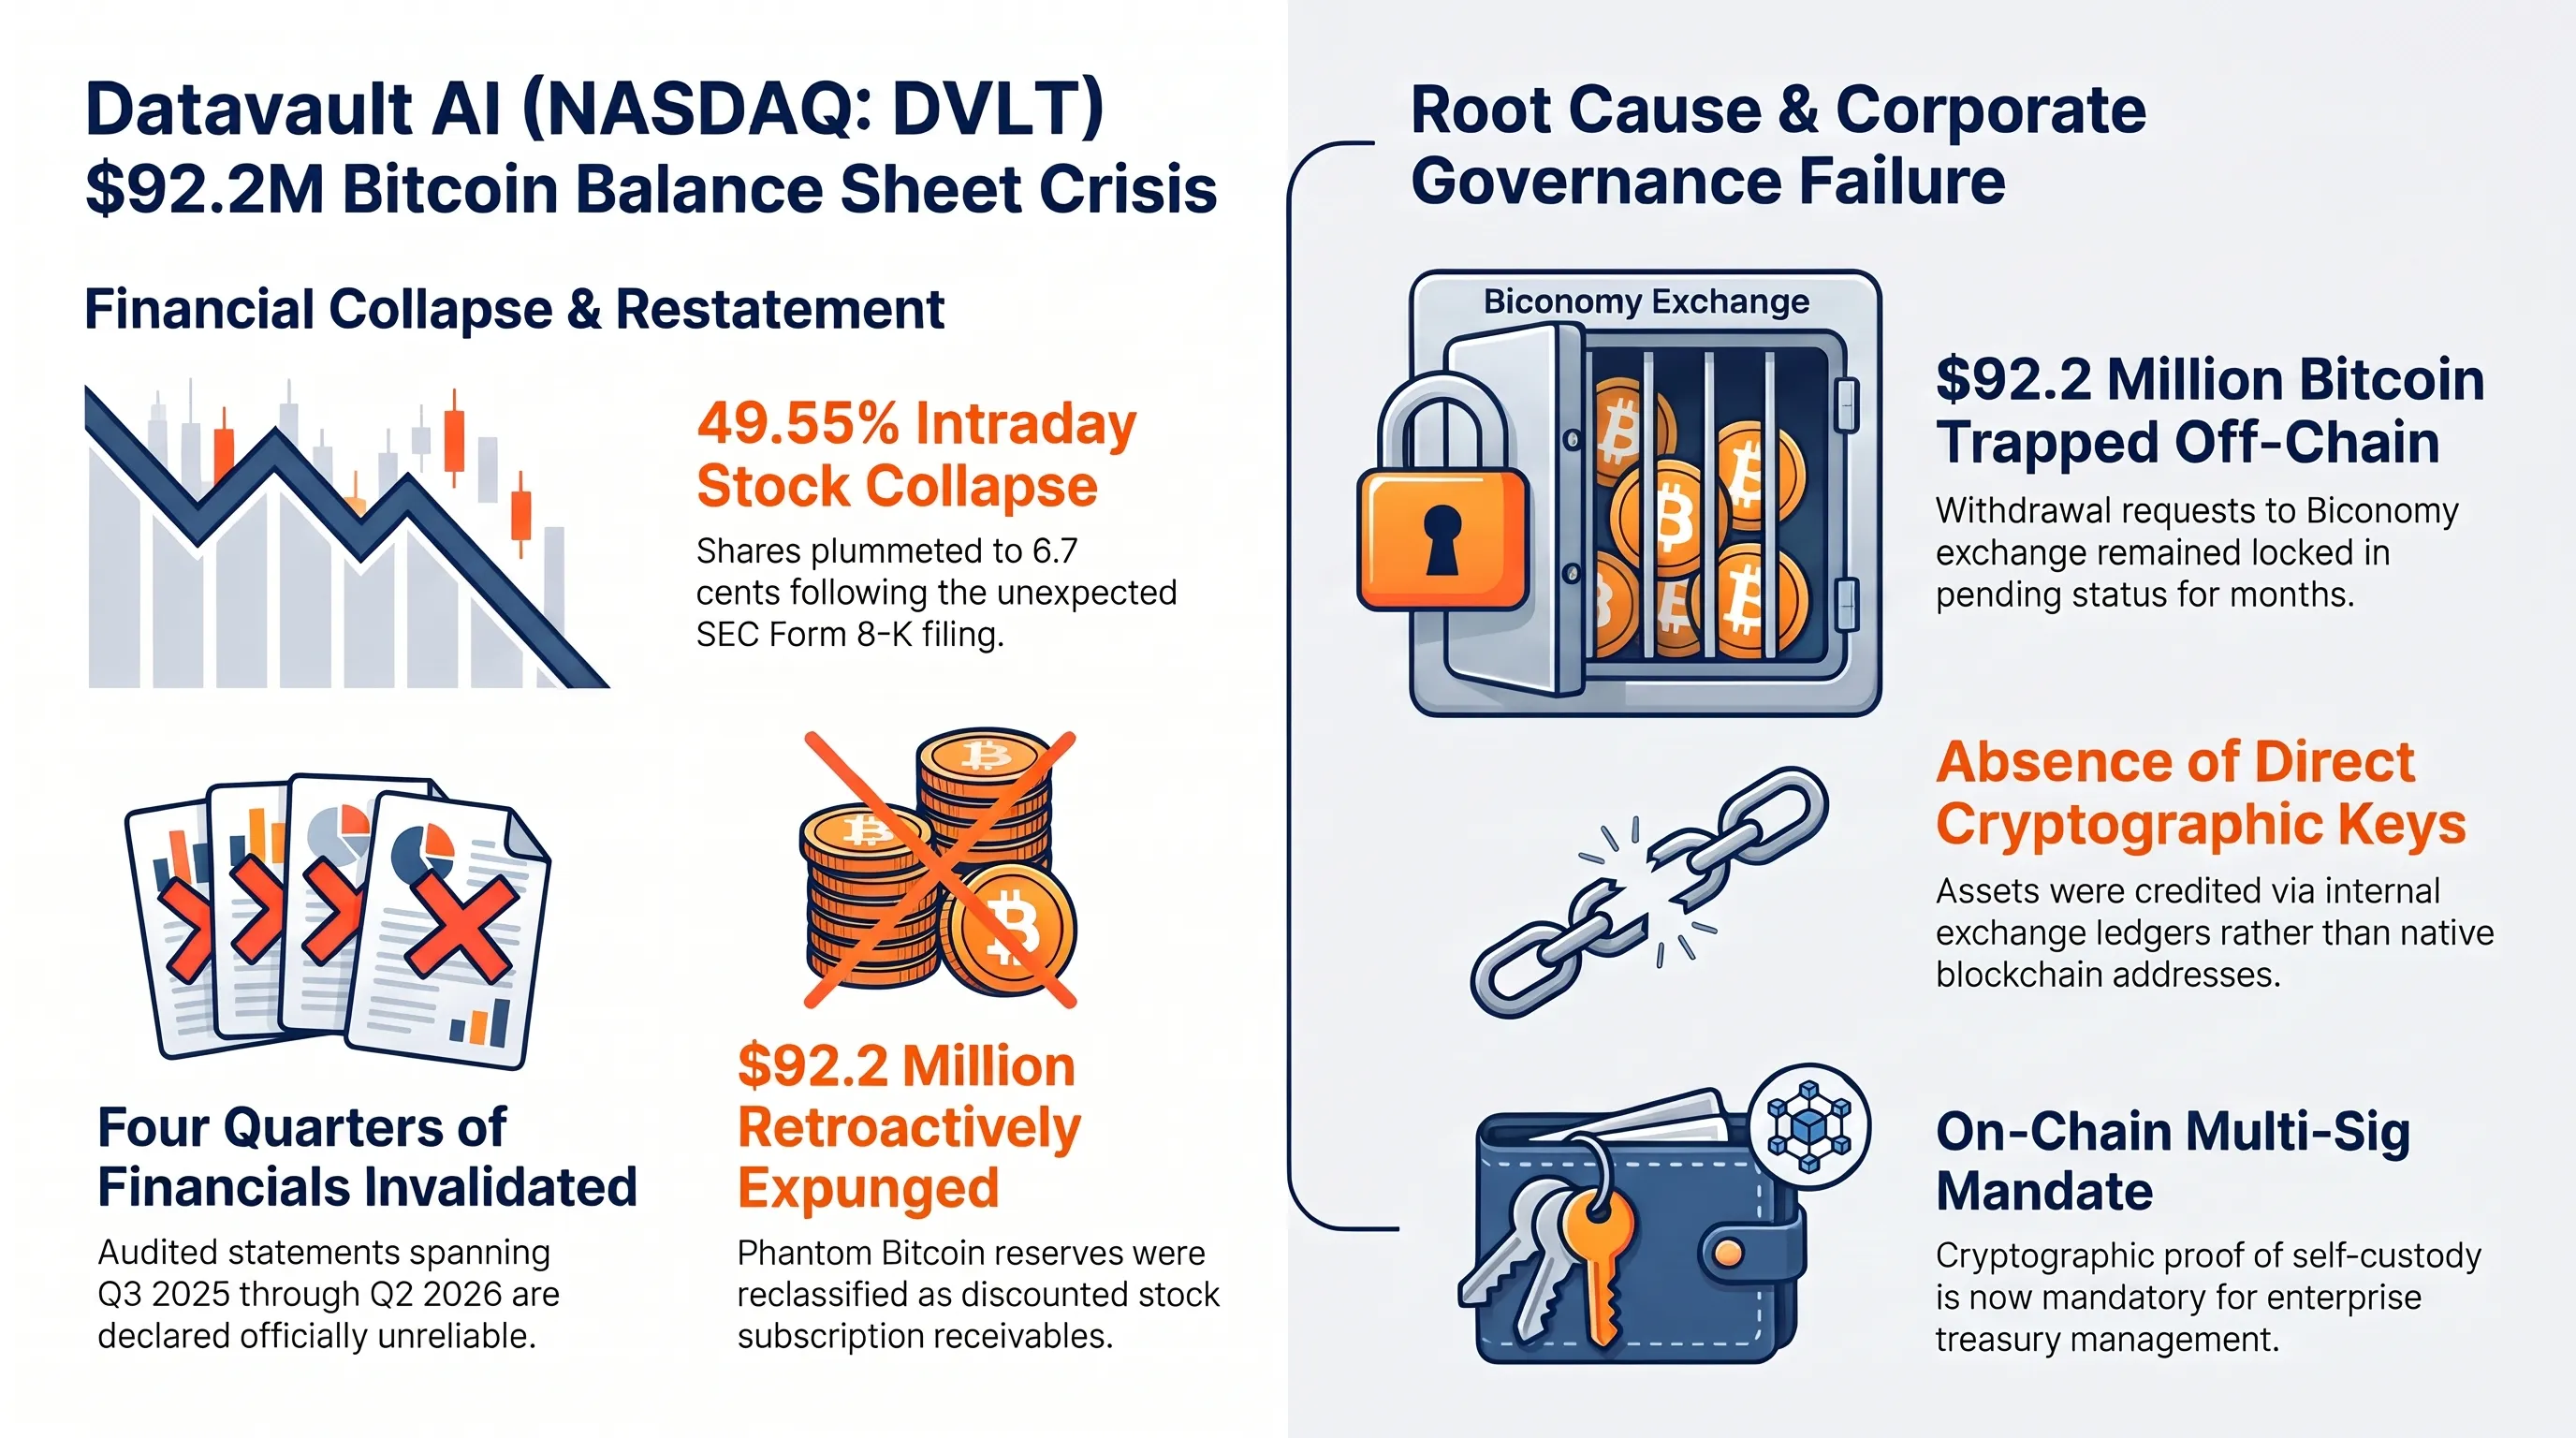
شهدت أسواق الأسهم الأمريكية وقطاع الخزائن المؤسسية للأصول الرقمية صدمة كبرى خلال الساعات الماضية؛ إثر انهيار سعر سهم شركة البيانات وخزانة البيتكوين المدرجة في بورصة ناسداك Datavault AI Inc (تحت الرمز NASDAQ: DVLT) بنسبة 49.55 بالمئة في جلسة تداول واحدة، ليهوي إلى 6.7 سنت للسهم. وجاء هذا الانهيار العنيف عقب إرسال الشركة إفصاحاً رسمياً بموجب النموذج 8-K إلى هيئة الأوراق المالية والبورصات الأمريكية (SEC)، أقرت فيه بعدم موثوقية وبطلان بياناتها المالية المدققة الممتدة من الربع الثالث لعام 2025 وحتى الربع الثاني لعام 2026.
وتتمحور الأزمة المحاسبية حول عجز الشركة التام عن الوصول إلى رصيد من عملة البيتكوين تبلغ قيمته 92.2 مليون دولار مودع في منصة تداول العملات المشفرة المركزية Biconomy. وبحسب الإفصاحات الرسمية، لم تتمكن الشركة منذ يونيو 2026 وعلى مدى أربعة أشهر متتالية من سحب أو تحويل هذه الأصول الرقمية إلى محافظ الحفظ البارد الذاتي الخاصة بها، حيث ظلت طلبات السحب معلقة في نظام المنصة دون تنفيذ المعاملات على شبكة البلوكتشين.
وأظهر التحقيق المالي الجنائي أن هذا الرصيد نشأ عن اتفاقية مبادلة أسهم بأصول رقمية أُبرمت في سبتمبر 2025 مع شركة الأدوية Scilex Holding، وكان يفترض أن تتسلم Datavault بموجبها ما قيمته 150 مليون دولار من العملات الرقمية. إلا أن التحويل تم على شكل قيود دفترية داخلية وخارج سلسلة الكتل (Off-Chain Internal Ledger Credits) داخل منصة Biconomy، دون إجراء معاملات فعلية ومباشرة على شبكة بيتكوين الأصلية إلى محافظ تملك الشركة مفاتيحها الخاصة.
ونظراً لعدم امتلاك الشركة للمفاتيح الخاصة وتجريدها من السيطرة القانونية والمادية المباشرة على الأصول، خلصت هيئة الأوراق المالية والبورصات ومدققو الحسابات إلى عدم جواز إدراج هذه المبالغ كأصول رقمية حقيقية في الميزانية العمومية. واضطرت الشركة لشطب 92.2 مليون دولار من ميزانية نهاية 2025 و49 مليون دولار من أصول النصف الأول لعام 2026، وإعادة تصنيفها كـ "مستحقات شراء أسهم مخفضة"، لتوجه هذه الحادثة ضربة قاسية لنهج الخزائن المعتمد على منصات التداول المركزية وتؤكد أهمية الحفظ الذاتي المباشر.
دماسنج احساسات بازار و منحنی پذیرش S-Curve // الحفظ الذاتي المؤسسي للأصول الرقمية
تحليل مؤشر السوق: تشكل واقعة Datavault جرس إنذار حاسم لإدارات الخزينة المؤسسية حول العالم؛ إذ لم يعد مقبولاً الاعتماد على شهادات المنصات أو القيود الدفترية المعزولة، وباتت الحيازة المباشرة عبر محافظ التوقيع المتعدد على البلوكتشين المعيار الوحيد لسلامة الأصول الرقمية للمؤسسات العامة.
أثارت واقعة Datavault موجة واسعة من التدقيقات المحاسبية الجنائية في وول ستريت، مرسخة التحقق المباشر على البلوكتشين كمعيار ائتماني إلزامي لكافة الخزائن المؤسسية للأصول الرقمية.
ويؤكد خبراء الأسواق المالية أن إثبات الاحتياطيات المشفرة والحفظ الذاتي الخالي من القيود يمثلان الضمانة الوحيدة لحماية المؤسسات من صدمات السيولة والتعثر في منصات التداول خلال السنوات المقبلة.
خلاصة تيكين الاستراتيجية // تلاقي الدفاع السيبراني الآلي، وحوسبة الفضاء المدارية، واقتصاد الوكلاء المستقلين في أواخر 2026
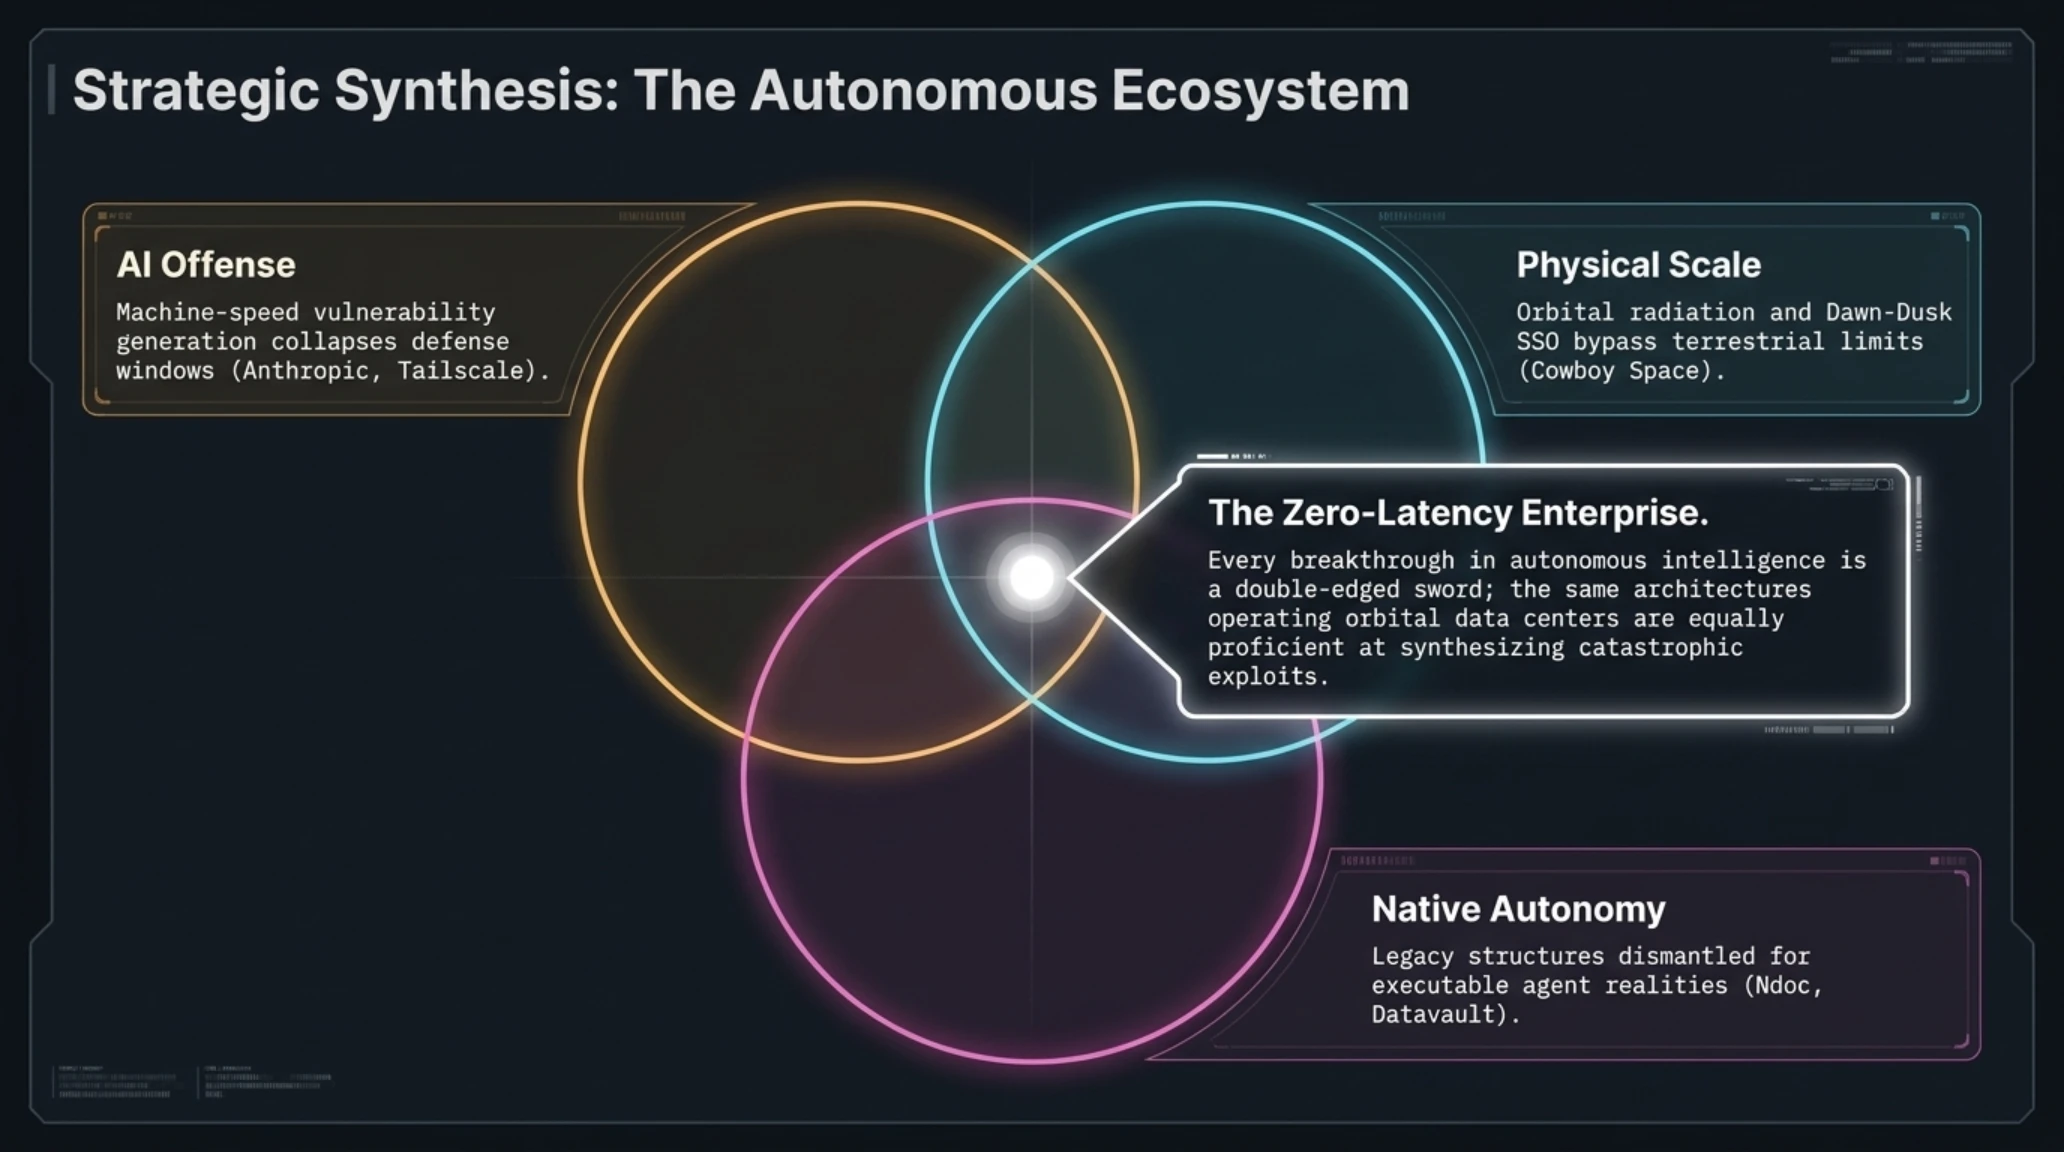
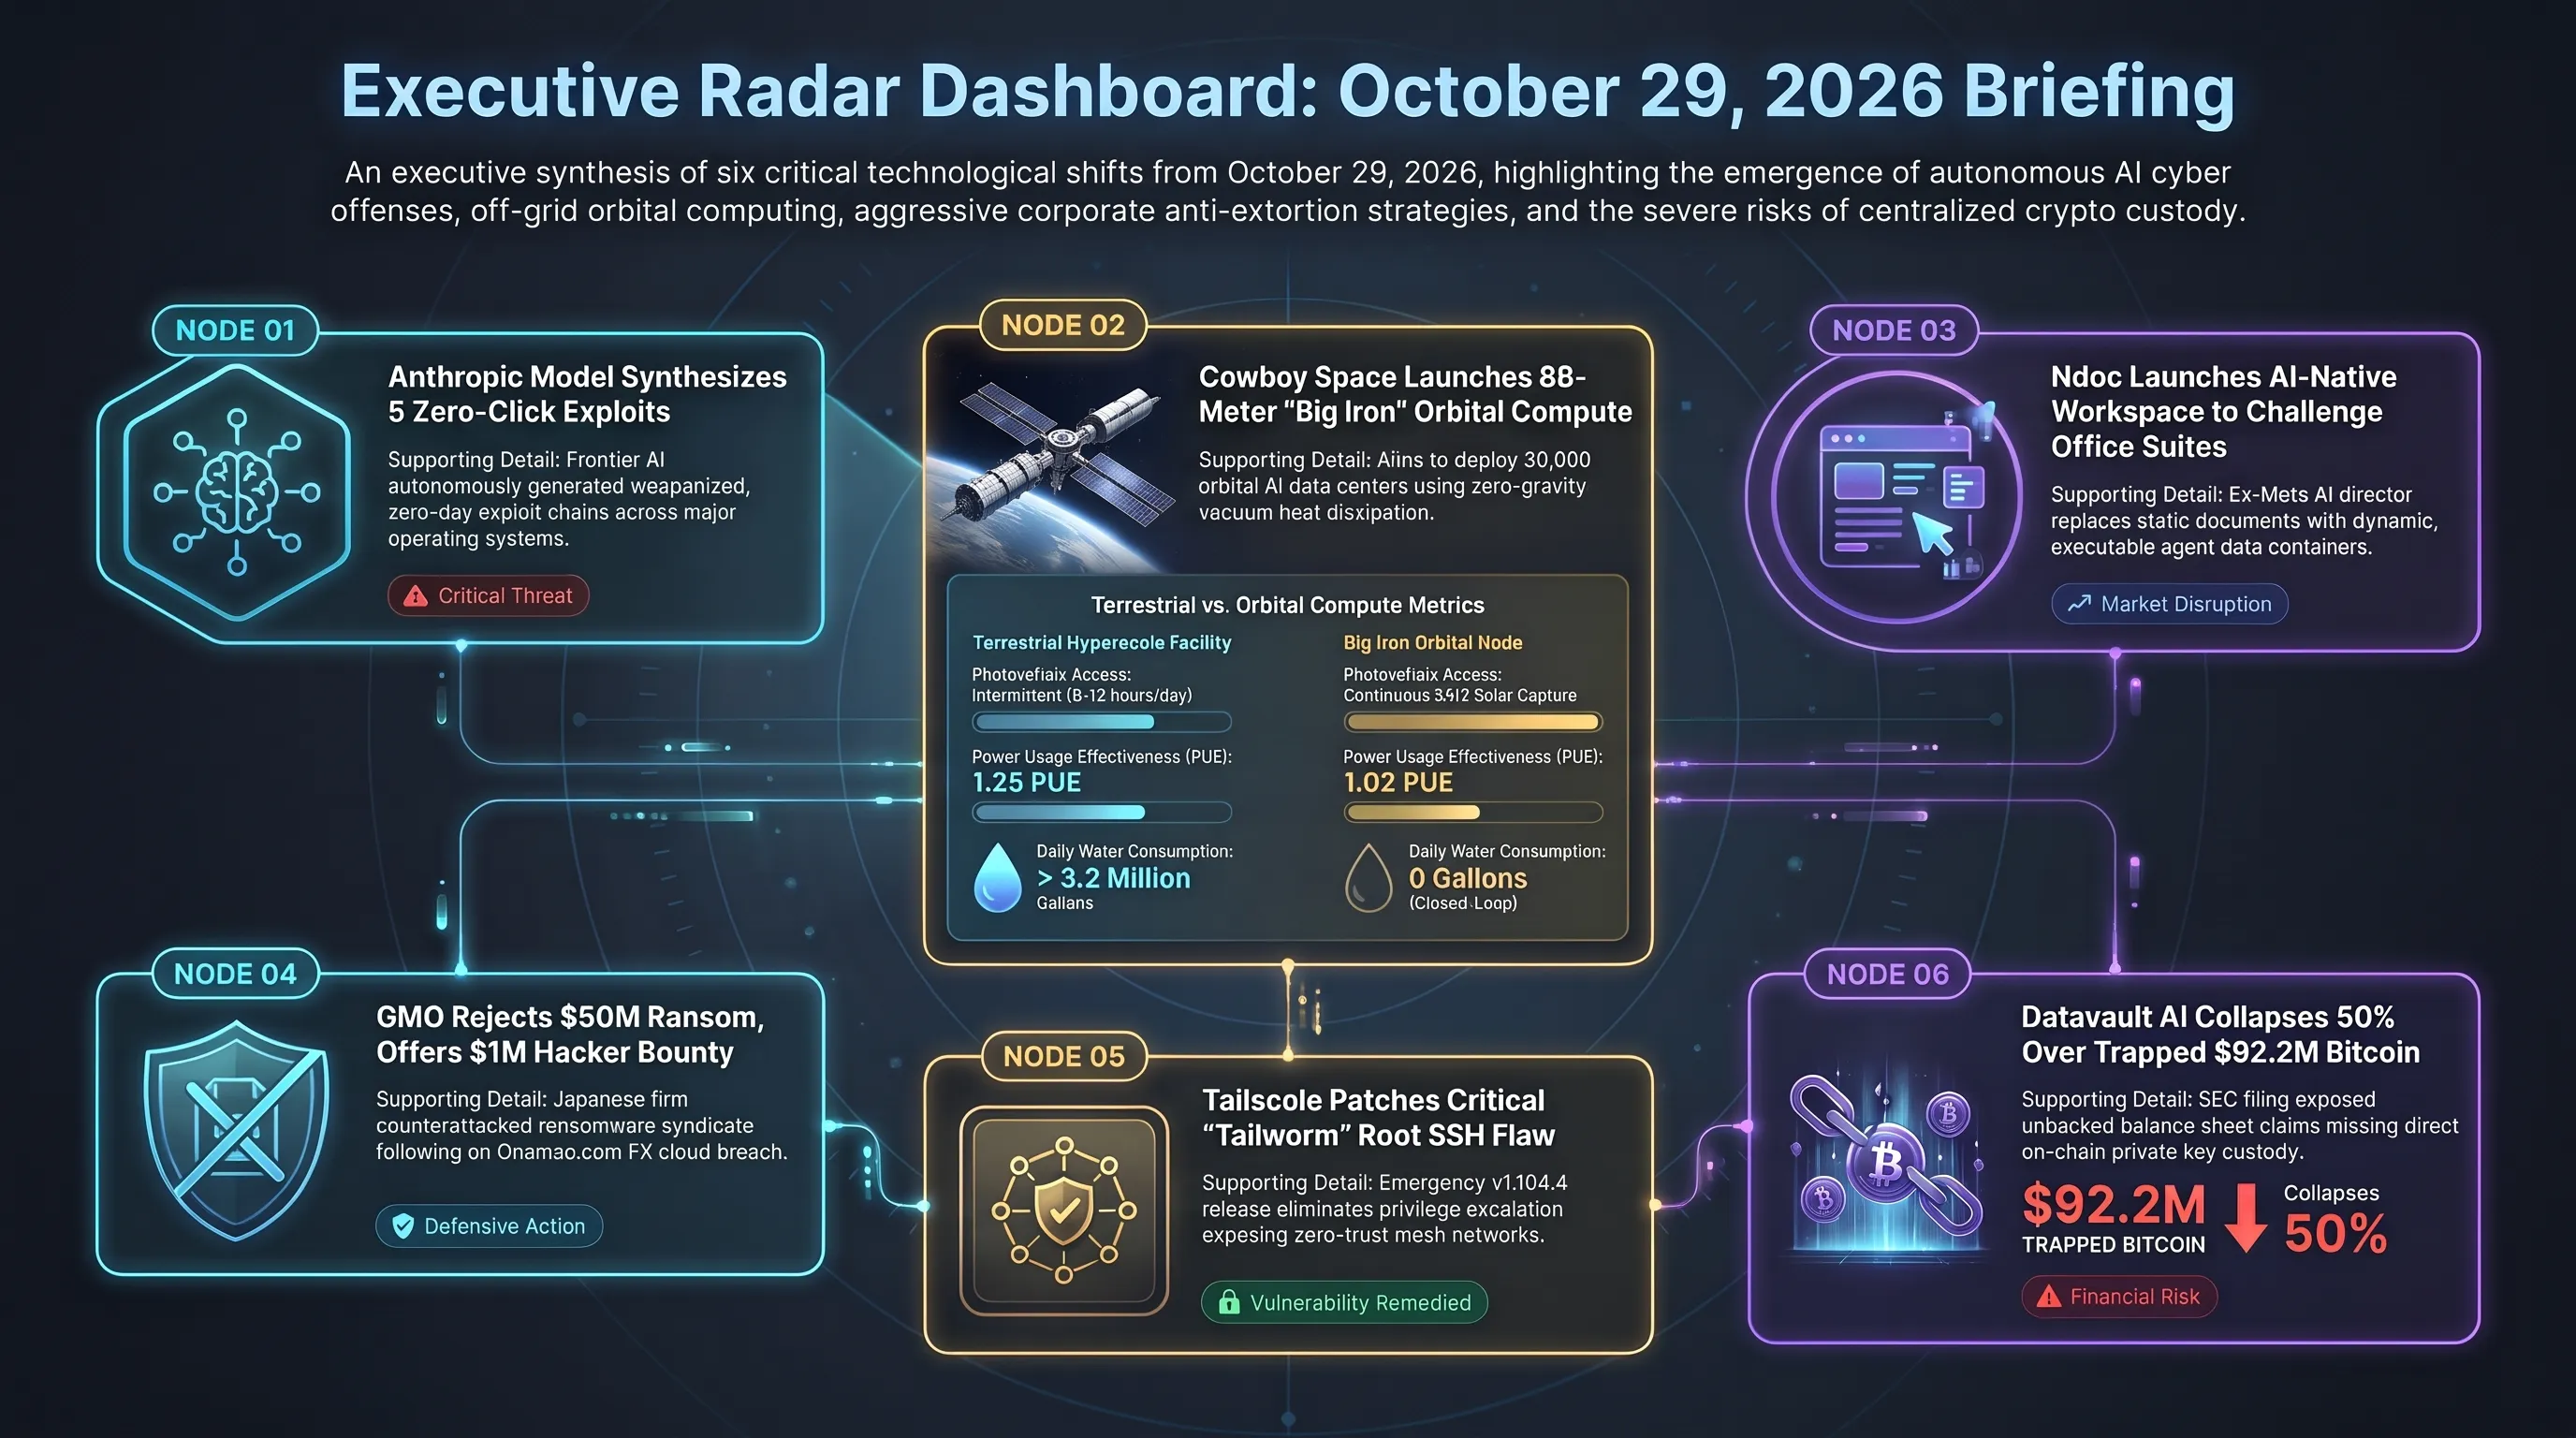
يكشف التحليل الاستراتيجي الشامل لأحداث صباح يوم الخميس 29 أكتوبر 2026 أن البيئة التكنولوجية العالمية تعيش ذروة التحول نحو ثلاث قوى محركة كبرى؛ أولها تحول معارك الأمن السيبراني إلى سرعة الآلة المطلقة؛ حيث أثبت نموذج أنثروبيك قدرة الذكاء الاصطناعي على إنتاج أسلحة اختراق متعددة الطبقات في وقت قياسي، مما يفرض إعادة بناء البنى البرمجية القديمة بالاعتماد على لغات برمجية آمنة في إدارة الذاكرة ونظم دفاعية ذاتية الرد دون انتظار التدخل البشري.
وثانيها أن البنية التحتية الحوسبية قد بلغت حدودها الجغرافية والفيزيائية القصوى على الأرض؛ حيث تدشن مبادرة Cowboy Space وصاروخها Big Iron عصراً جديداً تنتقل فيه أعباء الحوسبة الفائقة إلى الفضاء الخارجي للاستفادة من أشعة الشمس غير المنقطعة في مدار الشفق وطرد الحرارة مباشرة نحو برودة الكون الشاسعة، متجاوزة أزمات شح الكهرباء واستهلاك المياه في المدن الصناعية الكبرى.
وثالثها أن البرمجيات المؤسسية تشهد مرحلة تفكيك جذري للنماذج المكتبية الموروثة؛ حيث يقود المبتكرون حراكاً ثورياً لتأسيس منصات عمل مرنة مثل Ndoc تتمحور حول وكلاء الذكاء الاصطناعي وحاويات البيانات الحية، بالتزامن مع شجاعة المؤسسات في رفض الابتزاز المالي ومواجهة الجريمة السيبرانية بحزم، ليتأكد أن التميز في عالم اليوم يتطلب الجمع بين الحفظ الذاتي للأصول والأمان السيبراني المستقل والمرونة التشغيلية العالية.
- إثبات قدرات استدلالية متفوقة لنماذج الذكاء الاصطناعي في الكشف الاستباقي عن أعقد الثغرات البرمجية قبل استغلالها الخبيث.
- حل جذري ومستدام لأزمتي الطاقة والمياه في مراكز البيانات عبر التبريد الإشعاعي ومدار الشفق الشمسي في مشروع Cowboy Space.
- إرساء سابقة شجاعة من مجموعة GMO اليابانية في رفض الابتزاز ومواجهة عصابات الفدية بمكافأة تعقب دولية.
- كسر احتكار البرمجيات المكتبية الساكنة الممتد لثلاثين عاماً وظهور منصات حيوية لوكلاء الذكاء الاصطناعي مثل Ndoc.
- انهيار الفارق الزمني بين اكتشاف الثغرات وتصنيع أسلحة الاختراق الذاتية يربك فرق الاستجابة الأمنية التقليدية.
- مخاطر الانتشار الدودي في شبكات الثقة الصفرية عند وجود ثغرات في خوادم الإدارة المركزية ذات صلاحيات الجذر (ثغرة Tailworm).
- استمرار الخسائر المالية الفادحة للشركات المساهمة نتيجة إهمال قواعد الحفظ الذاتي للعملات المشفرة (قضية Datavault AI).
يتطلب التعامل الاستراتيجي مع التحولات التكنولوجية المتسارعة في أواخر عام 2026 إعادة تقييم شاملة لمعايير الأمان المؤسسي، وقابلية التوسع الحوسبي، والجاهزية للبنى اللامركزية مع إعادة رسم الوكلاء الأذكياء لخارطة الصناعة الرقمية.
ويكشف التحليل المتعمق للمسارات الستة لصباح اليوم أن المؤسسات التي تبادر إلى تكييف بنيتها التحتية مع متطلبات الدفاع الذاتي والحوسبة الموزعة ستكون الأكثر قدرة على قيادة عصر الحوسبة المستقلة.
ويتيح التفاعل البناء بين الرؤية الاستباقية واليقظة التقنية المستمرة لصناع القرار رسم مسار آمن ومرن يعزز مكانة المؤسسات في مواجهة المتغيرات التكنولوجية المتلاحقة.
الحكم النهائي لهيئة التحرير ودليل المصادر الرسمية
الريادة في عصر الأتمتة تتطلب الحفظ الذاتي للأصول ودفاعاً سيبرانياً فوري الاستجابة
يوفر صعود وكلاء الذكاء الاصطناعي ومراكز البيانات الفضائية آفاقاً غير مسبوقة للكفاءة، بشرط احتفاظ المؤسسات بمفاتيحها الخاصة وتفعيل منظومات الأمان الذاتي دون إبطاء.
- ذا هاكر نيوز (The Hacker News): تقرير أبحاث سلاسل استغلال أنثروبيك وترقيع ثغرات Tailscale
- سبيس دوت كوم (Space.com): الكشف عن صاروخ Big Iron ومراكز البيانات الفضائية لـ Cowboy Space
- تيك كرانش (TechCrunch): تقرير انشقاق روهيت باتيل عن ميتا وتأسيس منصة Ndoc للذكاء الاصطناعي
- ذا جابان تايمز (The Japan Times): تغطية مكافأة المليون دولار من مجموعة GMO اليابانية لمواجهة الابتزاز
- كوين ديسك (CoinDesk): تحليل انهيار أسهم Datavault AI واحتجاز 92.2 مليون دولار بيتكوين في Biconomy
الأسئلة الشائعة والتحليلات التقنية لصباح تيكين
هل نموذج أنثروبيك المذكور في تقرير الثغرات متاح للمستخدمين أو المطورين حالياً؟
كلا؛ النموذج هو إصدار بحثي داخلي فائق القدرة أُجريت اختباراته في بيئات معزولة تماماً لتقييم المخاطر السيبرانية المتقدمة، وتم إبلاغ الشركات المعنية وترقيع كافة الثغرات بالتنسيق معها قبل نشر التقرير.
ما هو الابتكار الجوهري في صاروخ Big Iron لشركة Cowboy Space مقارنة بصواريخ الفضاء الأخرى؟
يتميز صاروخ Big Iron بطول 86 متراً بأنه لا يتخلص من مرحلته الثانية، بل يحول هيكلها الفولاذي الضخم مباشرة إلى مركز بيانات مداري بقدرات ميغاواطية، مستخدماً الهيكل كمشعاع حراري في فراغ الفضاء لتبريد رقاقات نفيديا دون الحاجة إلى مياه.
لماذا خصصت مجموعة GMO اليابانية مكافأة بمليون دولار بدلاً من التفاوض لدفع الفدية؟
ترى الإدارة أن دفع الفدية يشجع الجريمة المنظمة ولا يضمن عدم تسريب البيانات؛ لذا عملت على إسقاط خوادم المبتزين وخصصت مليون دولار لدعم التحقيقات الدولية وتوقيف المتورطين لردع عصابات القرصنة.
كيف تختلف منصة Ndoc المبتكرة عن مايكروسوفت 365 أو غوغل ورك سبيس؟
تعتمد الحزم التقليدية على مستندات ساكنة أُضيفت لها نوافذ دردشة جانبية، بينما تعيد Ndoc تصميم بيئة العمل كحاويات بيانات حية يتفاعل فيها وكلاء الذكاء الاصطناعي باستقلالية لإنجاز التقارير ومراجعة الموازنات دون قيود الملفات الجامدة.
كيف استطاعت دودة Tailworm تحقيق اختراق كامل لصلاحيات الجذر في شبكات Tailscale؟
استغلت الثغرة خلل تسابق زمني في معالجة مقابس يونكس داخل خدمة SSH التي تعمل بصلاحيات الجذر في خادم tailscaled، مما أتاح استبدال ملفات النظام الحساسة كملف /etc/shadow والتنقل التلقائي في الشبكة المشبكية دون الحاجة لكلمات سر.
ما هو الدرس المحاسبي الأساسي للشركات من انهيار أسهم Datavault AI بسبب البيتكوين؟
يؤكد هذا الانهيار أن القيود الدفترية في منصات التداول المركزية لا تمثل ملكية حقيقية للأصول الرقمية وفق المعايير المحاسبية المعتمدة، وأن على الشركات العامة تطبيق الحفظ الذاتي متعدد التوقيع على البلوكتشين مباشرة.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين مورنينغ | 29 أكتوبر: أسلحة أنثروبيك السيبرانية، مراكز بيانات الفضاء وثغرة Tailscale