تحليل تكين | إيرادات مايكروسوفت القياسية من OpenAI، حضانة غوغل المؤسسية للعملات المشفرة، وثغرات بيتكوين كور
يشهد صباح يوم الجمعة الموافق ۳۰ أكتوبر ۲۰۲۶ تحولاً جذرياً في ديناميكيات الاقتصاد الرقمي العالمي وأسس الأمن السيبراني للبنى التحتية الحساسة. إن التقارير والبيانات المالية المدققة التي تم الإفراج عنها رسمياً، بالتزامن مع التحذيرات التقنية الطارئة الصادرة عن كبرى مراكز الاستخبارات الرقمية، تقدم دليلاً قاطعاً على انتهاء المرحلة التجريبية للذكاء الاصطناعي وبدء عصر جني الأرباح المليارية القائمة على احتكار الحوسبة فائقة النطاق. وفي الوقت ذاته، تؤكد هذه الأحداث أن إدارة الأصول المالية المشفرة وحماية الهويات المؤسسية أصبحت تتطلب إعادة بناء شاملة تعتمد على بيئات المعالجة السرية والتحقق الرياضي المستمر.
مصفوفة التوجهات الاستراتيجية // خلاصات الصباح التنفيذية
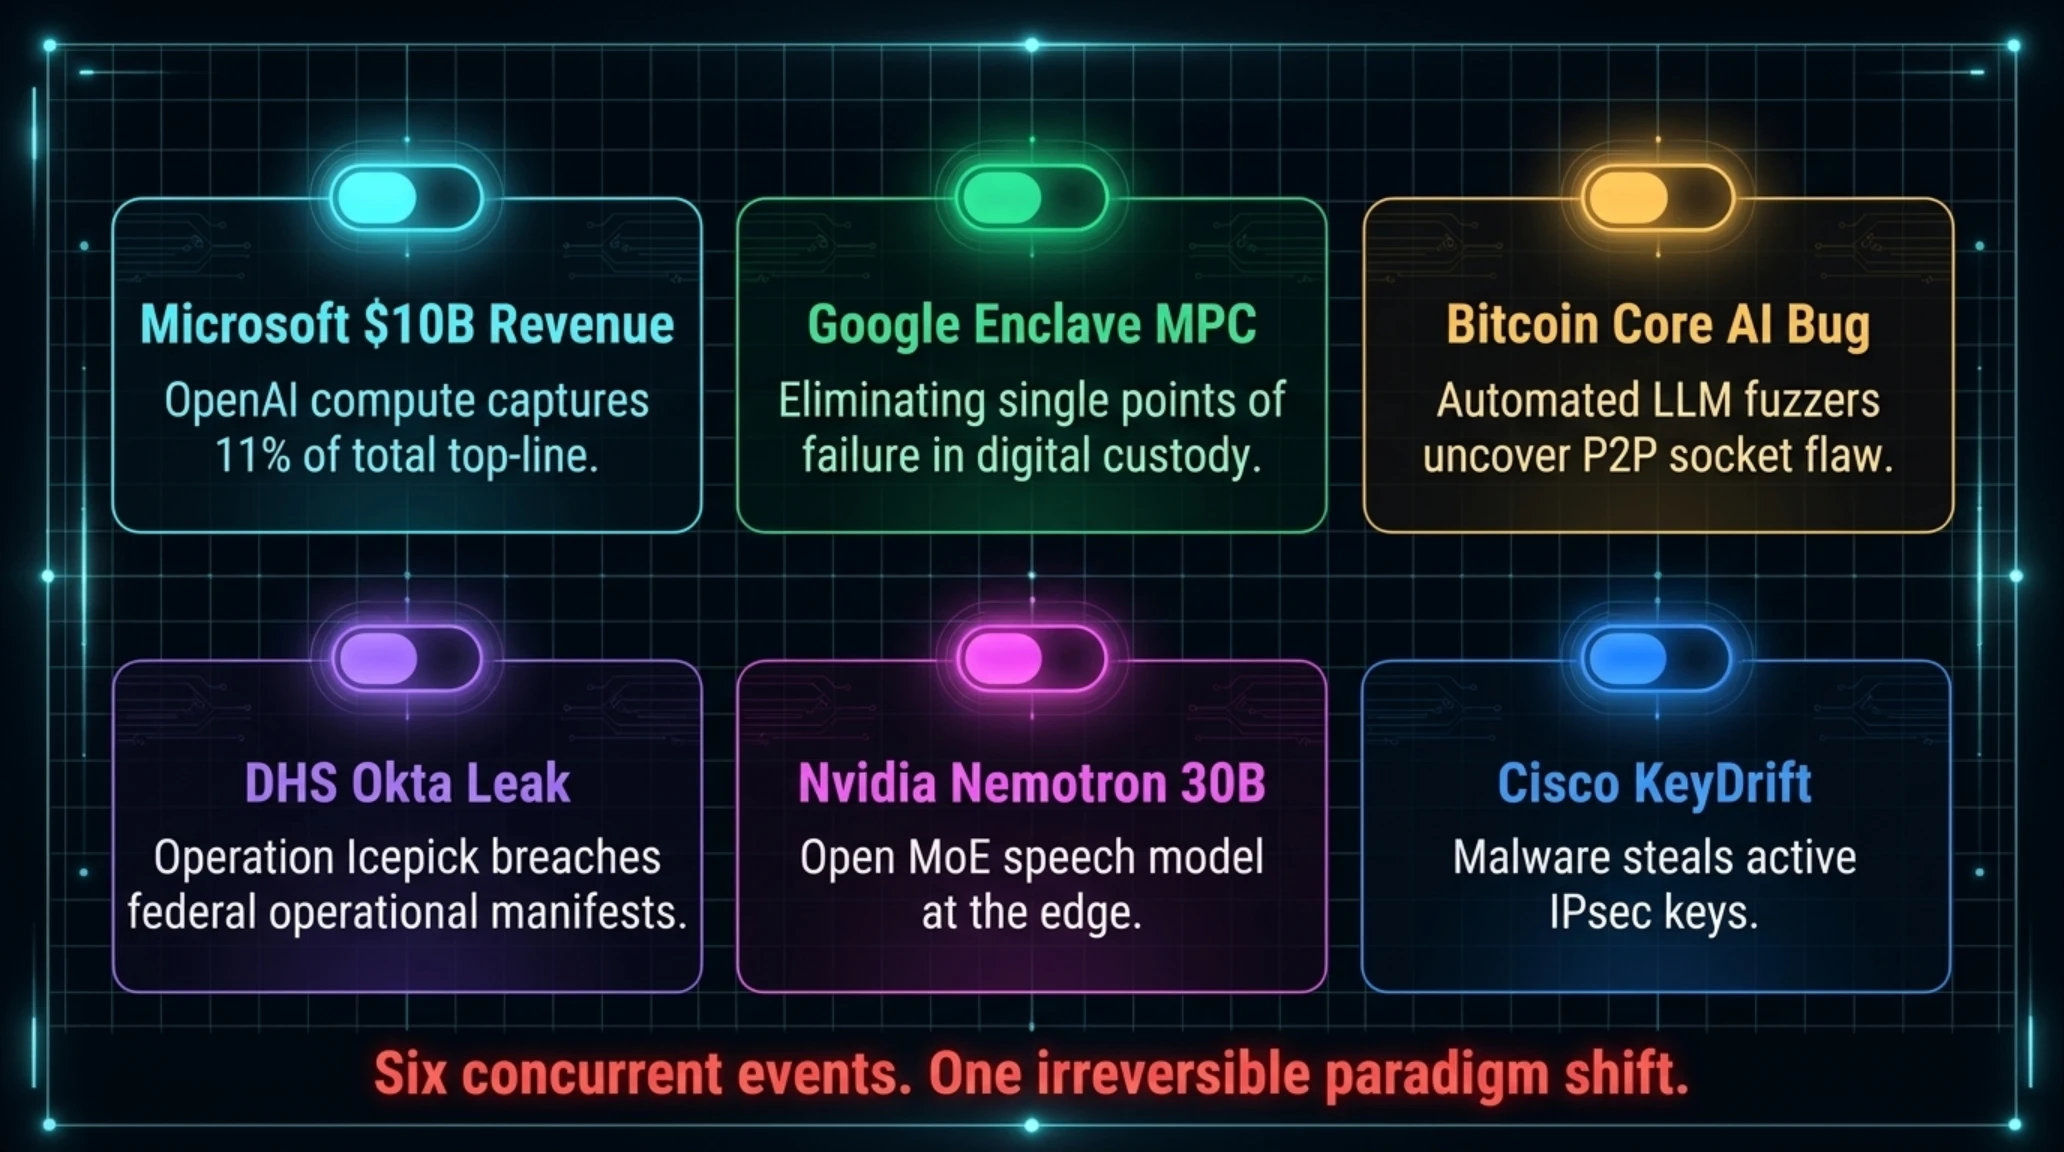
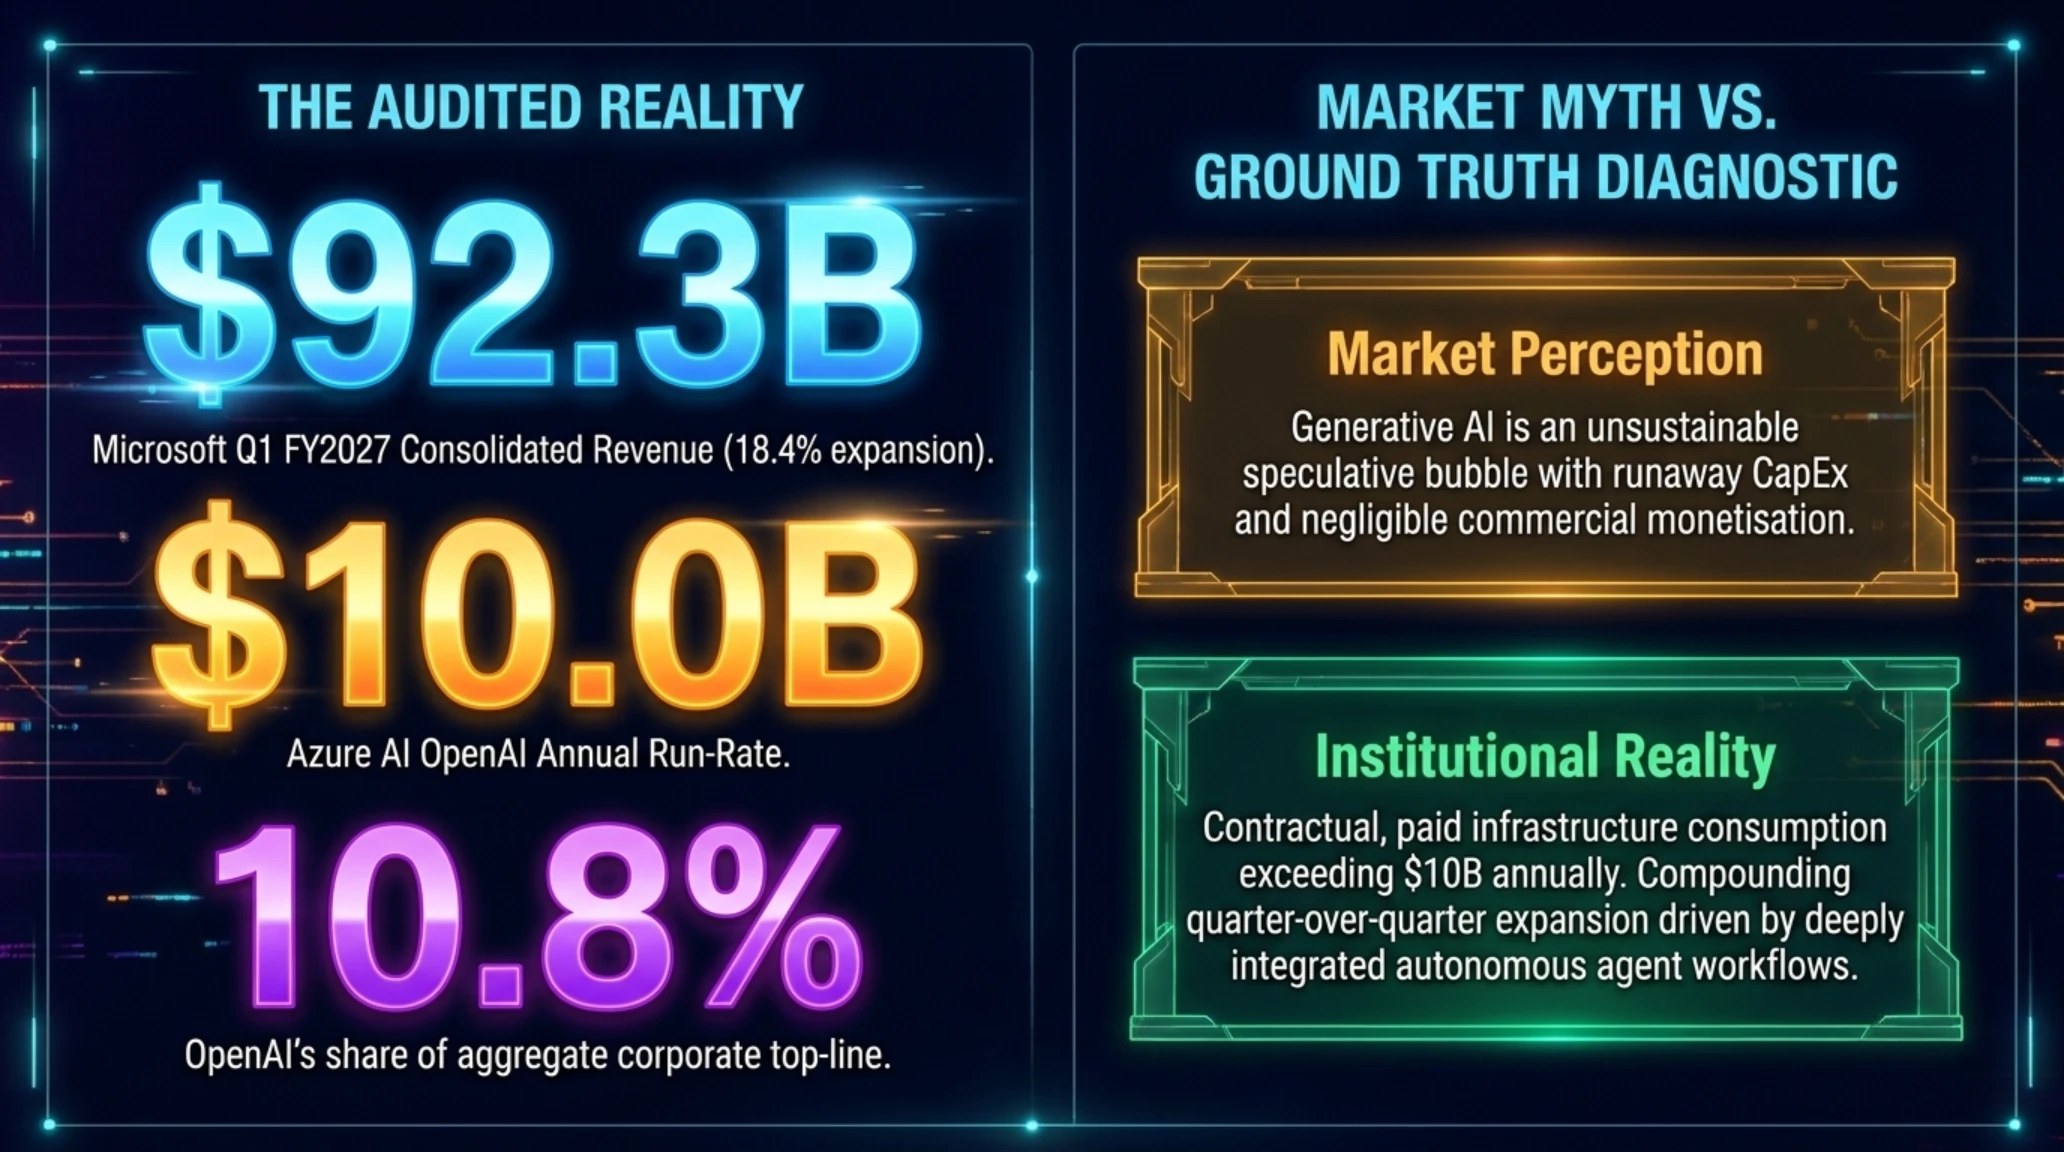
- الملف المالي الرسمي 10-Q لمايكروسوفت يؤكد وصول الإيرادات السنوية المباشرة من أحمال تشغيل OpenAI إلى ۱۰ مليارات دولار، بما يمثل ۱۰.۸٪ من إجمالي إيرادات الشركة الفصلية (۹۲.۳ مليار دولار).
- غوغل كلاود تطلق رسمياً منصة الحوسبة متعددة الأطراف (MPC) لحضانة الأصول الرقمية للمؤسسات المصرفية، مما يلغي تماماً نقاط الفشل الفردية ومخاطر استخراج المفاتيح الخاصة.
- مطورو بيتكوين كور يعلنون عن ثغرة حرجة مسببة لتعطل العقد العاملة على أنظمة ويندوز وماك وBSD تم اكتشافها آلياً بنماذج الذكاء الاصطناعي، ويقرون ميثاقاً جديداً للإفصاح الأمني.
- اختراق موجه يستهدف بوابات الهوية الموحدة Okta التابعة لوزارة الأمن الداخلي الأمريكية (DHS) ويسفر عن تسريب سجلات وبيانات تشغيلية لأكثر من ٤۱ ألف موظف أمني وفيدرالي.
- إنفيديا تطرح نموذج Nemotron 3.5 Transcribe مفتوح الأوزان بحجم ۳۰ مليار معامل ومعمارية الخبراء (MoE) لمعالجة الصوت وترجمته في ٤۰ لغة، مصحوباً بمستودع Granary v2 الضخم.
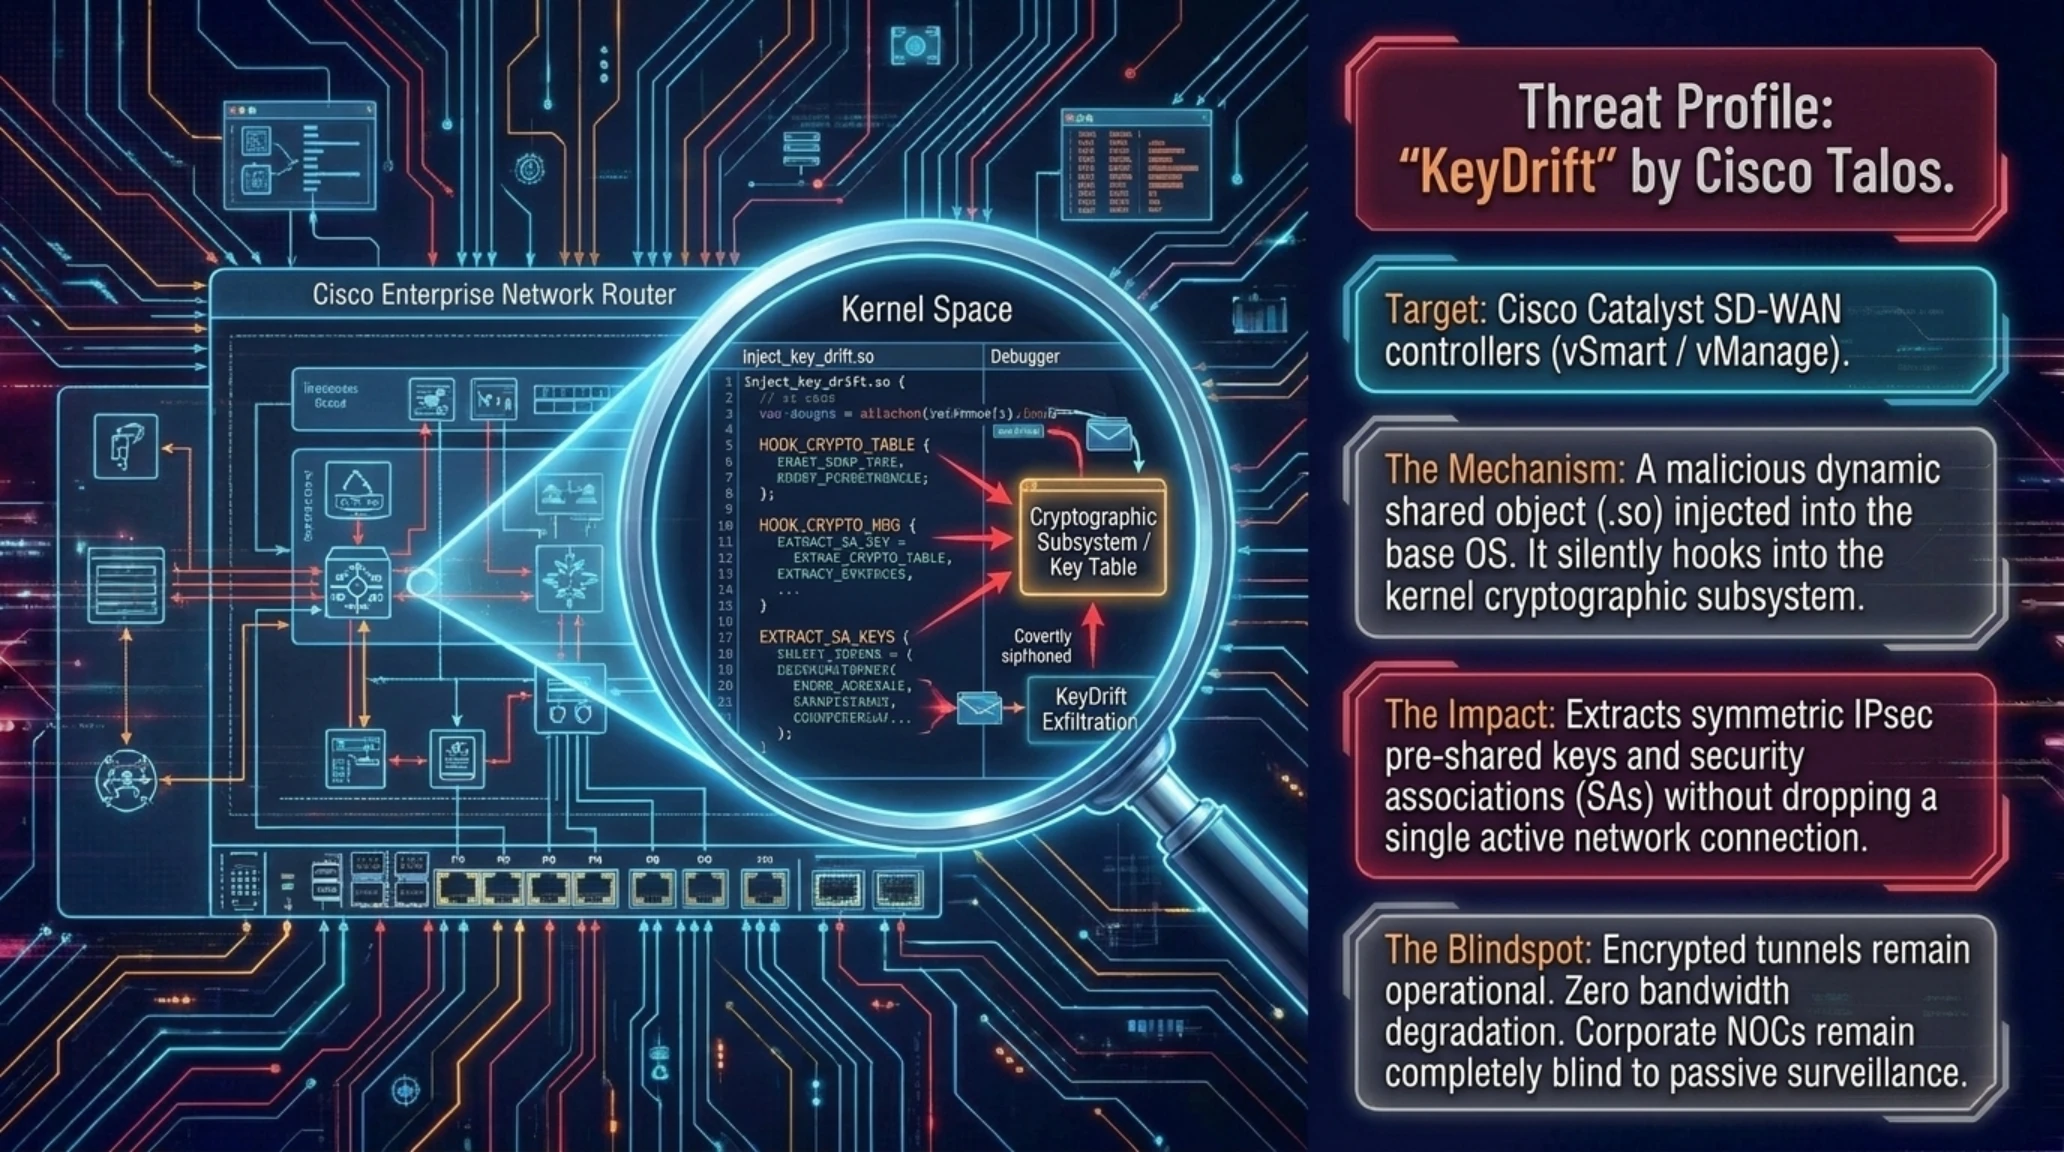
- وحدة سيسكو تالوس ترصد برمجية التجسس المتقدمة KeyDrift التي تزرع في ذاكرة موجهات Catalyst SD-WAN لسرقة مفاتيح تشفير أنفاق IPsec في صمت تام دون قطع الاتصال.
المحور 01 // النتائج المالية لمايكروسوفت للربع الأول من العام المالي 2027: أرباح قياسية من OpenAI واحتكار عمالقة السحابة
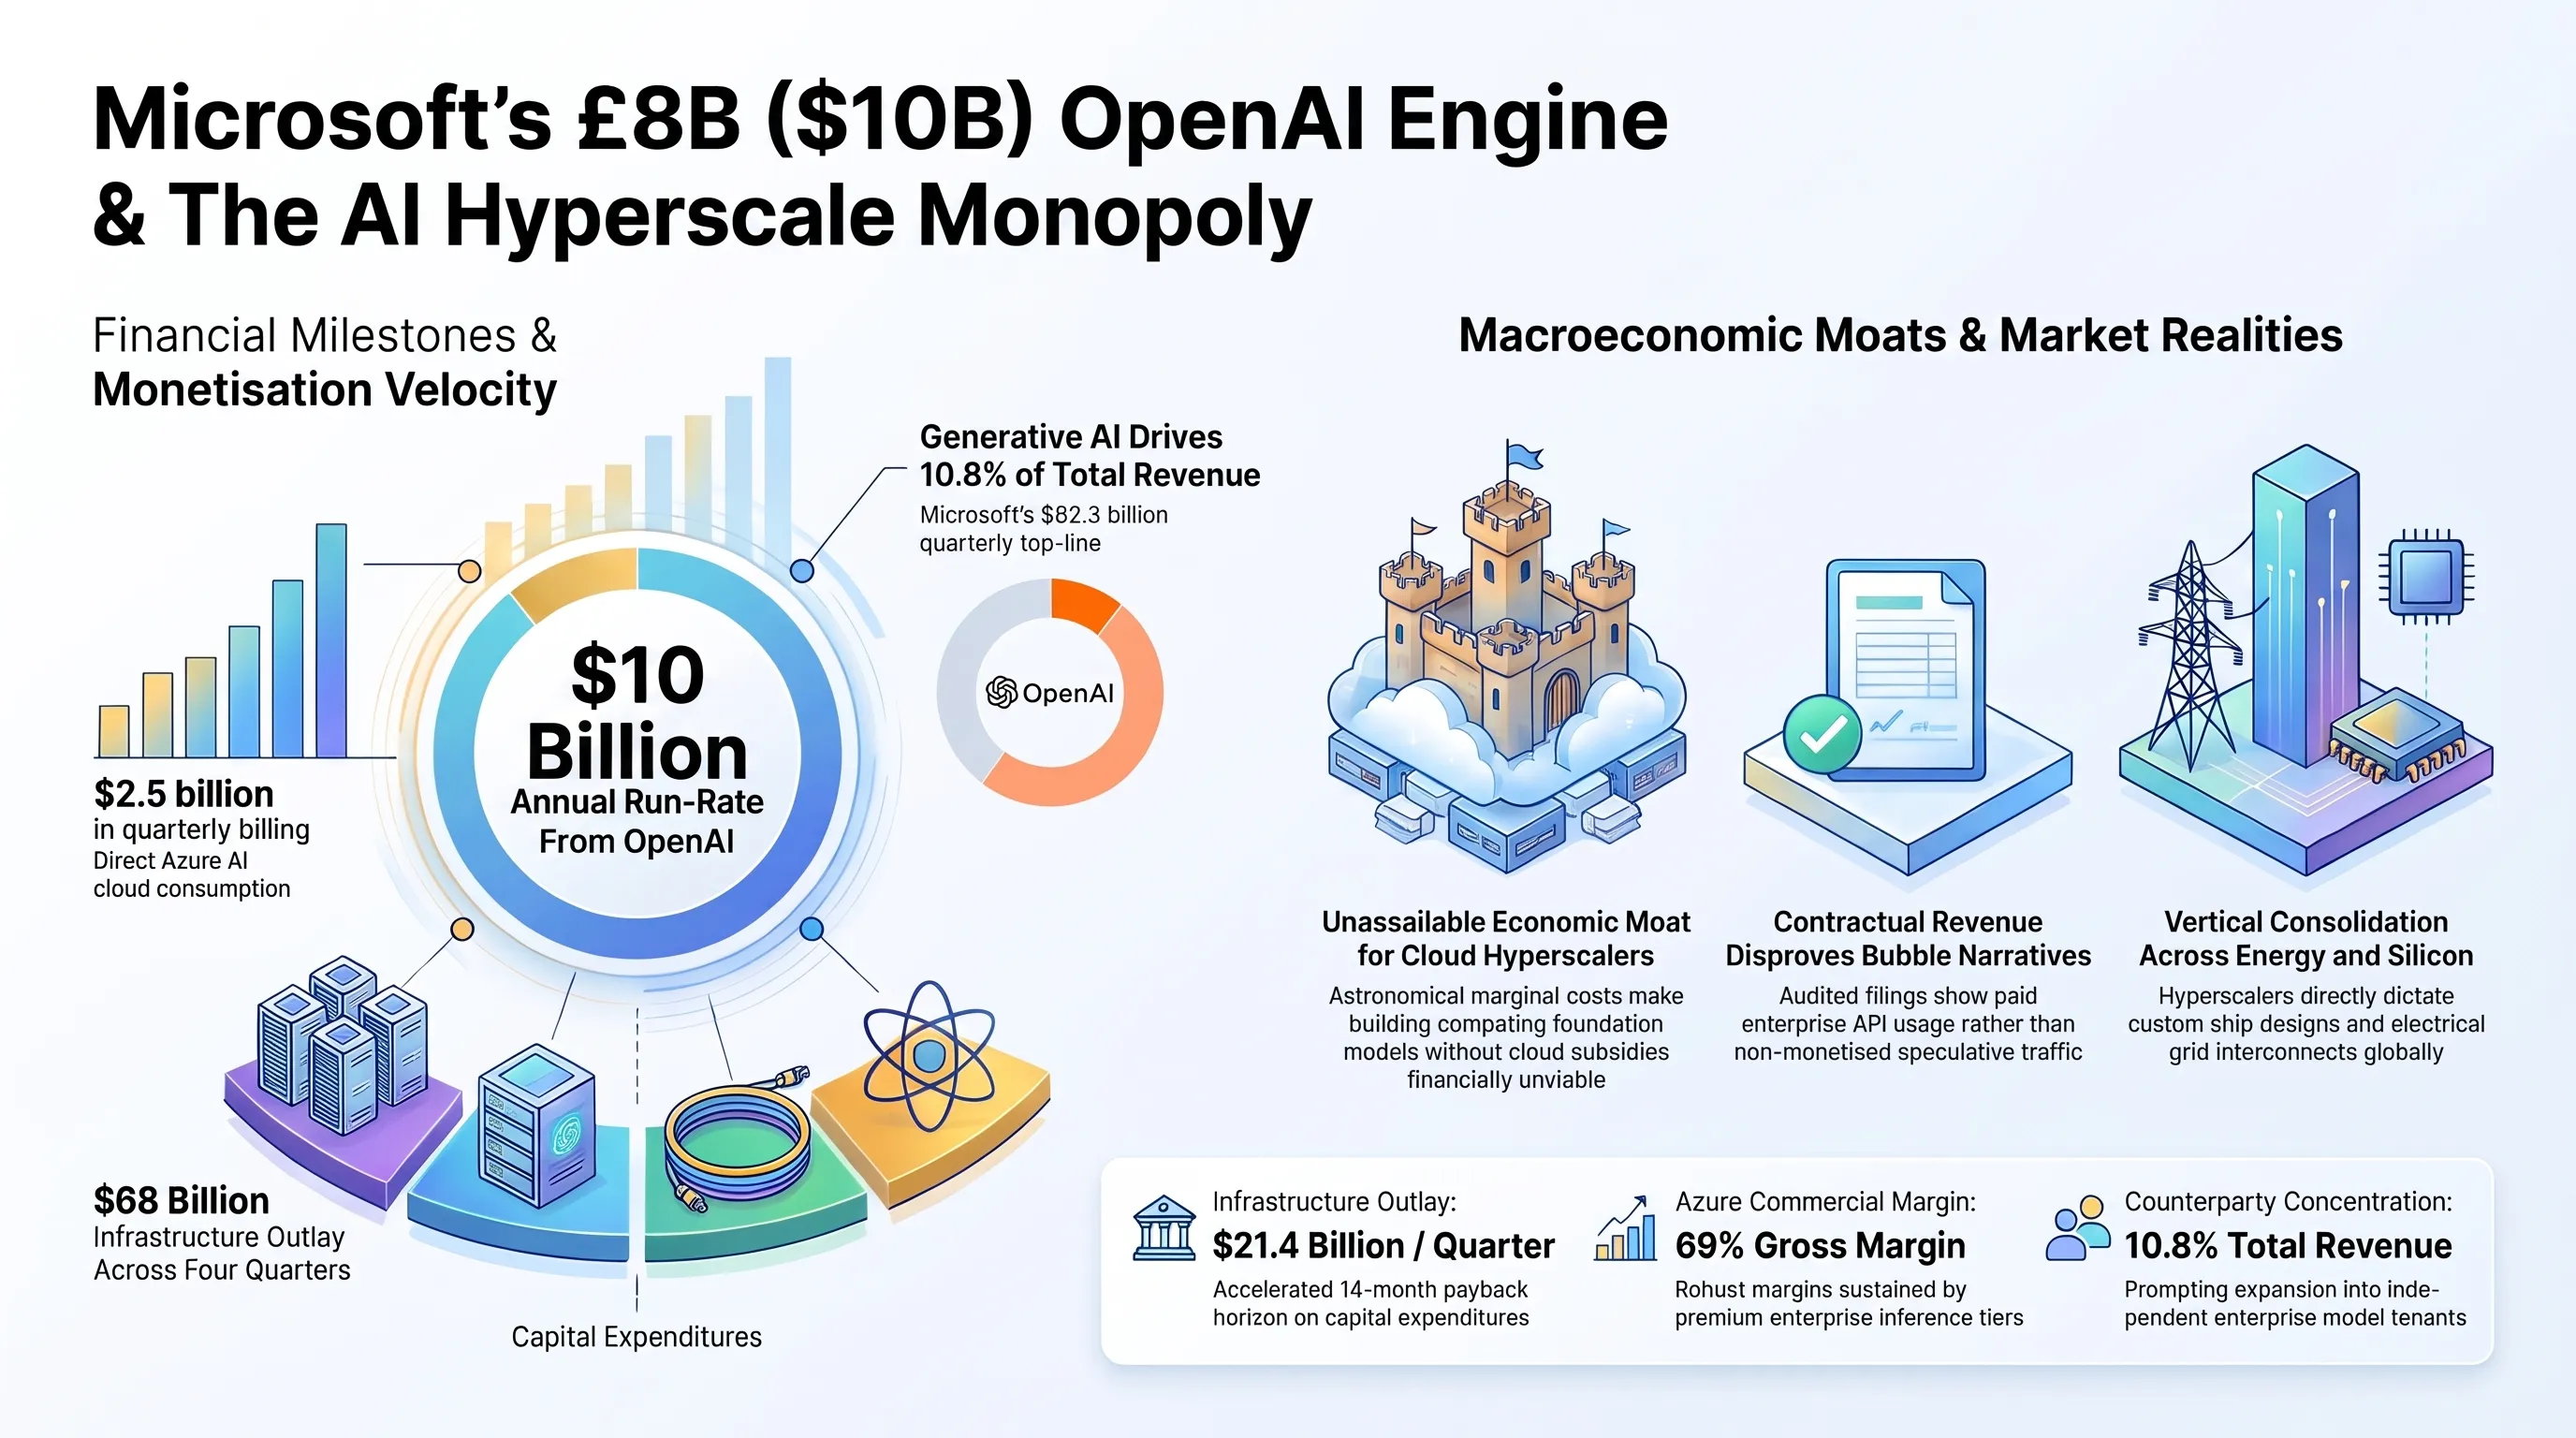
سجل صباح ۳۰ أكتوبر ۲۰۲۶ محطة تاريخية فارقة في مسار حوسبة الذكاء الاصطناعي وتحوله إلى رافعة مالية استثنائية لكبرى شركات وادي السيليكون. فقد كشف التقرير المالي الرسمي (Form 10-Q) المقدم من شركة مايكروسوفت إلى هيئة الأوراق المالية والبورصات الأمريكية (SEC) للربع المالي الأول من عام ۲۰۲۷، عن تسجيل إجمالي إيرادات فصلية بلغ ۹۲.۳ مليار دولار بنمو سنوي قدره ۱۸.۴٪. وجاءت المفاجأة المدوية في البيانات التفصيلية المدققة، حيث أظهرت أن استهلاك منصة OpenAI لموارد سحابة Azure AI ولّد إيرادات مباشرة تجاوزت ۲.۵ مليار دولار خلال ثلاثة أشهر فقط، بمعدل تشغيل سنوي يتخطى حاجز ۱۰ مليارات دولار للمرة الأولى في تاريخ صناعة التكنولوجيا.
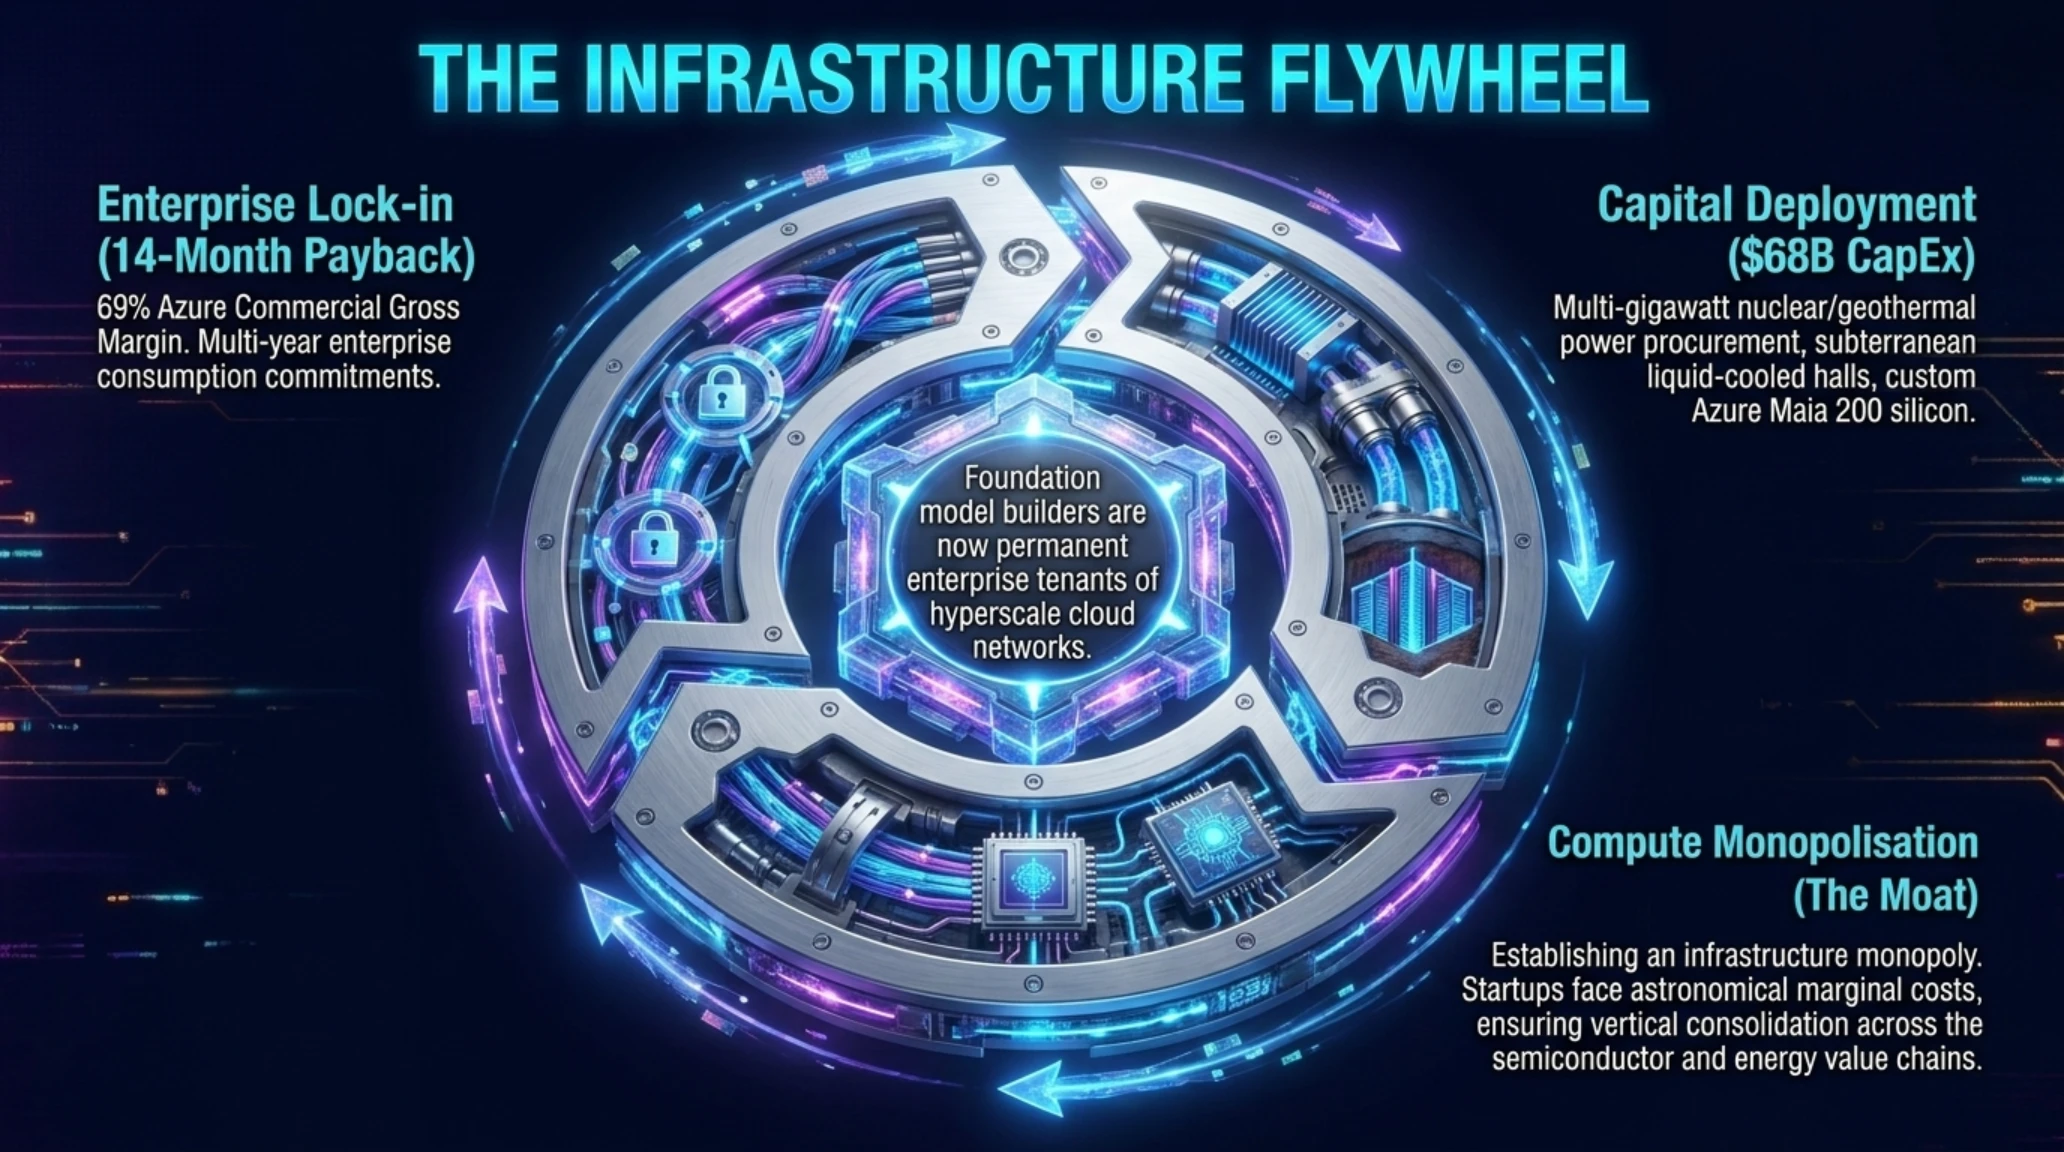
وهذا يعني أن شريكاً واحداً في مجال الذكاء الاصطناعي بات يسهم وحده بنحو ۱۰.۸٪ من مجمل الدخل التجاري لشركة مايكروسوفت، متفوقاً على معدلات النمو التاريخية لمنتجات مؤسسية عريقة مثل خوادم SQL Server ومنظومة Dynamics 365. ويأتي هذا التدفق المالي الهائل نتيجة استراتيجية استثمارية جريئة ضخت فيها مايكروسوفت نفقات رأسمالية (Capex) تجاوزت ۲۱.۴ مليار دولار في ربع سنوي واحد، لتوسيع مراكز البيانات المبردة بالسوائل، وتأمين عقود طاقة نووية وكهرومائية مخصصة لتشغيل مئات الآلاف من شرائح المعالجة التانسورية ومسرعات Maia 200 المصممة خصيصاً لتدريب نماذج الاستدلال المنطقي متعددة الوسائط.
ولم يعد هذا الطلب مقتصراً على روبوتات الدردشة الاستهلاكية، بل تحول إلى بنية تحتية لا غنى عنها تدير تدفقات الأعمال اليومية في أكثر من ۷۰٪ من كبرى المؤسسات المدرجة في مؤشر Fortune 500، والتي باتت تعتمد على نقاط اتصال Azure OpenAI لتشغيل الوكلاء الأذكياء في القطاعات اللوجستية والمالية والتحليلات الجينية.
وتحمل هذه الإفصاحات أبعاداً استراتيجية بالغة الأهمية لصناع القرار والمسؤولين التنفيذيين عن البنية الرقمية وصناديق الاستثمار السيادية. فهي تبرهن على أن امتلاك مراكز البيانات العملاقة أصبح يشكل حاجز دخول يستحيل على الشركات الناشئة المستقلة تجاوزه دون الاعتماد الكامل على شركات السحابة الاحتكارية. فتكلفة تدريب النماذج اللغوية العملاقة على كتل حوسبة بمقاييس الميغاوات أصبحت تتطلب مليارات الدولارات سنوياً، مما يجعل الانضمام إلى منظومات السحابة الكبرى خياراً حتمياً للبقاء التجاري.
كما أن هذه التحولات تعيد صياغة نماذج تسعير البرمجيات المؤسسية على مستوى العالم؛ حيث تواصل اشتراكات Microsoft 365 Copilot وGitHub Copilot X تسجيل قفزات متتالية في عدد المقاعد النشطة، مؤكدة أن الأتمتة الإدراكية أصبحت جزءاً لا يتجزأ من الإنتاجية العالمية.
المؤشرات التحليلية الاستراتيجية // اقتصاديات الحوسبة السحابية الفائقة
۲۱.۴ مليار دولار إنفاق فصلي
استثمارات مراكز بيانات Azure AI تحقق عوائد تعاقدية مؤكدة خلال فترة استرداد لا تتجاوز ۱۴ شهراً، مفندة فرضيات الفقاعة المالية.
استقرار هوامش السحابة عند ۶۹٪
رغم استهلاك الخوادم السريع وتكاليف الطاقة المرتفعة، تحافظ هوامش الربح على متانتها بفضل فرض رسوم حوسبة استدلالية متميزة للشركات.
مخاطر الاعتماد على عميل واحد
ارتباط أكثر من ۱۰٪ من مجمل الإيرادات بشركة OpenAI يفرض تحديات تشغيلية، ما يدفع مايكروسوفت لتسريع استقطاب مطوري النماذج المستقلين.
وهكذا، تتضح معالم المرحلة القادمة التي تتجه فيها شركات التكنولوجيا نحو حجز السعات الحوسبية المتقدمة بوصفها أصلاً استراتيجياً شبيهاً باحتياطيات الطاقة الوطنية، مما يمهد الطريق لربط البنى السحابية بنظم التشفير المالي المتطورة.
شائعة متداولة في الأسواق مقابل الحقيقة المؤسسية المدققة
يرى بعض المحللين أن الذكاء الاصطناعي التوليدي يمر بفقاعة غير مستدامة تستنزف مليارات الدولارات دون جدوى تجارية حقيقية، وأن الشركات السحابية ستواجه قريباً موجة إلغاء واسعة لعقود الخوادم.
البيانات المالية المدققة رسمياً تثبت توليد إيرادات تشغيلية مؤكدة تتجاوز ۱۰ مليارات دولار سنوياً من الاستهلاك الحقيقي للشركات والمؤسسات، مع نمو متصاعد في طلبات استدعاء واجهات برمجة التطبيقات.
ومع انتقالنا إلى التطورات التقنية اللاحقة لهذا الصباح، تبرز الأرقام المالية دليلاً حاسماً على أن التفوق في معالجة البيانات لم يعد مجرد تفوق تقني، بل ركيزة للأمن المالي وحماية الأصول الاستثمارية الكبرى.
هذا الزخم المالي الهائل في السحابة الذكية يقودنا مباشرة إلى المحور الثاني، حيث تسخر كبرى الشركات قدراتها الحوسبية لإعادة صياغة منظومة الحفظ الأمين للأصول الرقمية والعملات المشفرة لدى البنوك العالمية.
المحور 02 // منصة غوغل للحوسبة متعددة الأطراف (MPC): ثورة تشفير لحضانة الأصول الرقمية للمؤسسات المصرفية
خطت شركة ألفابت (الشركة الأم لشركة غوغل) خطوة استراتيجية جريئة نحو الاستحواذ على سوق البنية التحتية للخدمات المالية المتقدمة، بالإعلان الرسمي صباح اليوم عن تدشين خدمة الحوسبة متعددة الأطراف لحضانة الأصول الرقمية (Google Cloud MPC). طُوِّرت هذه المنظومة تحت إشراف مشترك بين قطاع تقنيات الويب 3 ووحدة هندسة الأمن المتقدم في غوغل كلاود، بهدف استبدال وحدات الأمان العتادية التقليدية (HSMs) والخزائن الباردة المعزولة مادياً بنظام تشفير عتبوي فائق الأمان يعتمد على بيئات المعالجة السرية الموزعة جغرافياً عبر القارات. ويأتي هذا الإطلاق في توقيت تسعى فيه البنوك الاستثمارية الكبرى وصناديق التحوط ومصدرو صناديق المؤشرات المتداولة (ETFs) إلى بنية تحتية تتيح تنفيذ التسويات اللحظية في أجزاء من الثانية دون التعرض لمخاطر فقدان المفاتيح المشفرة.
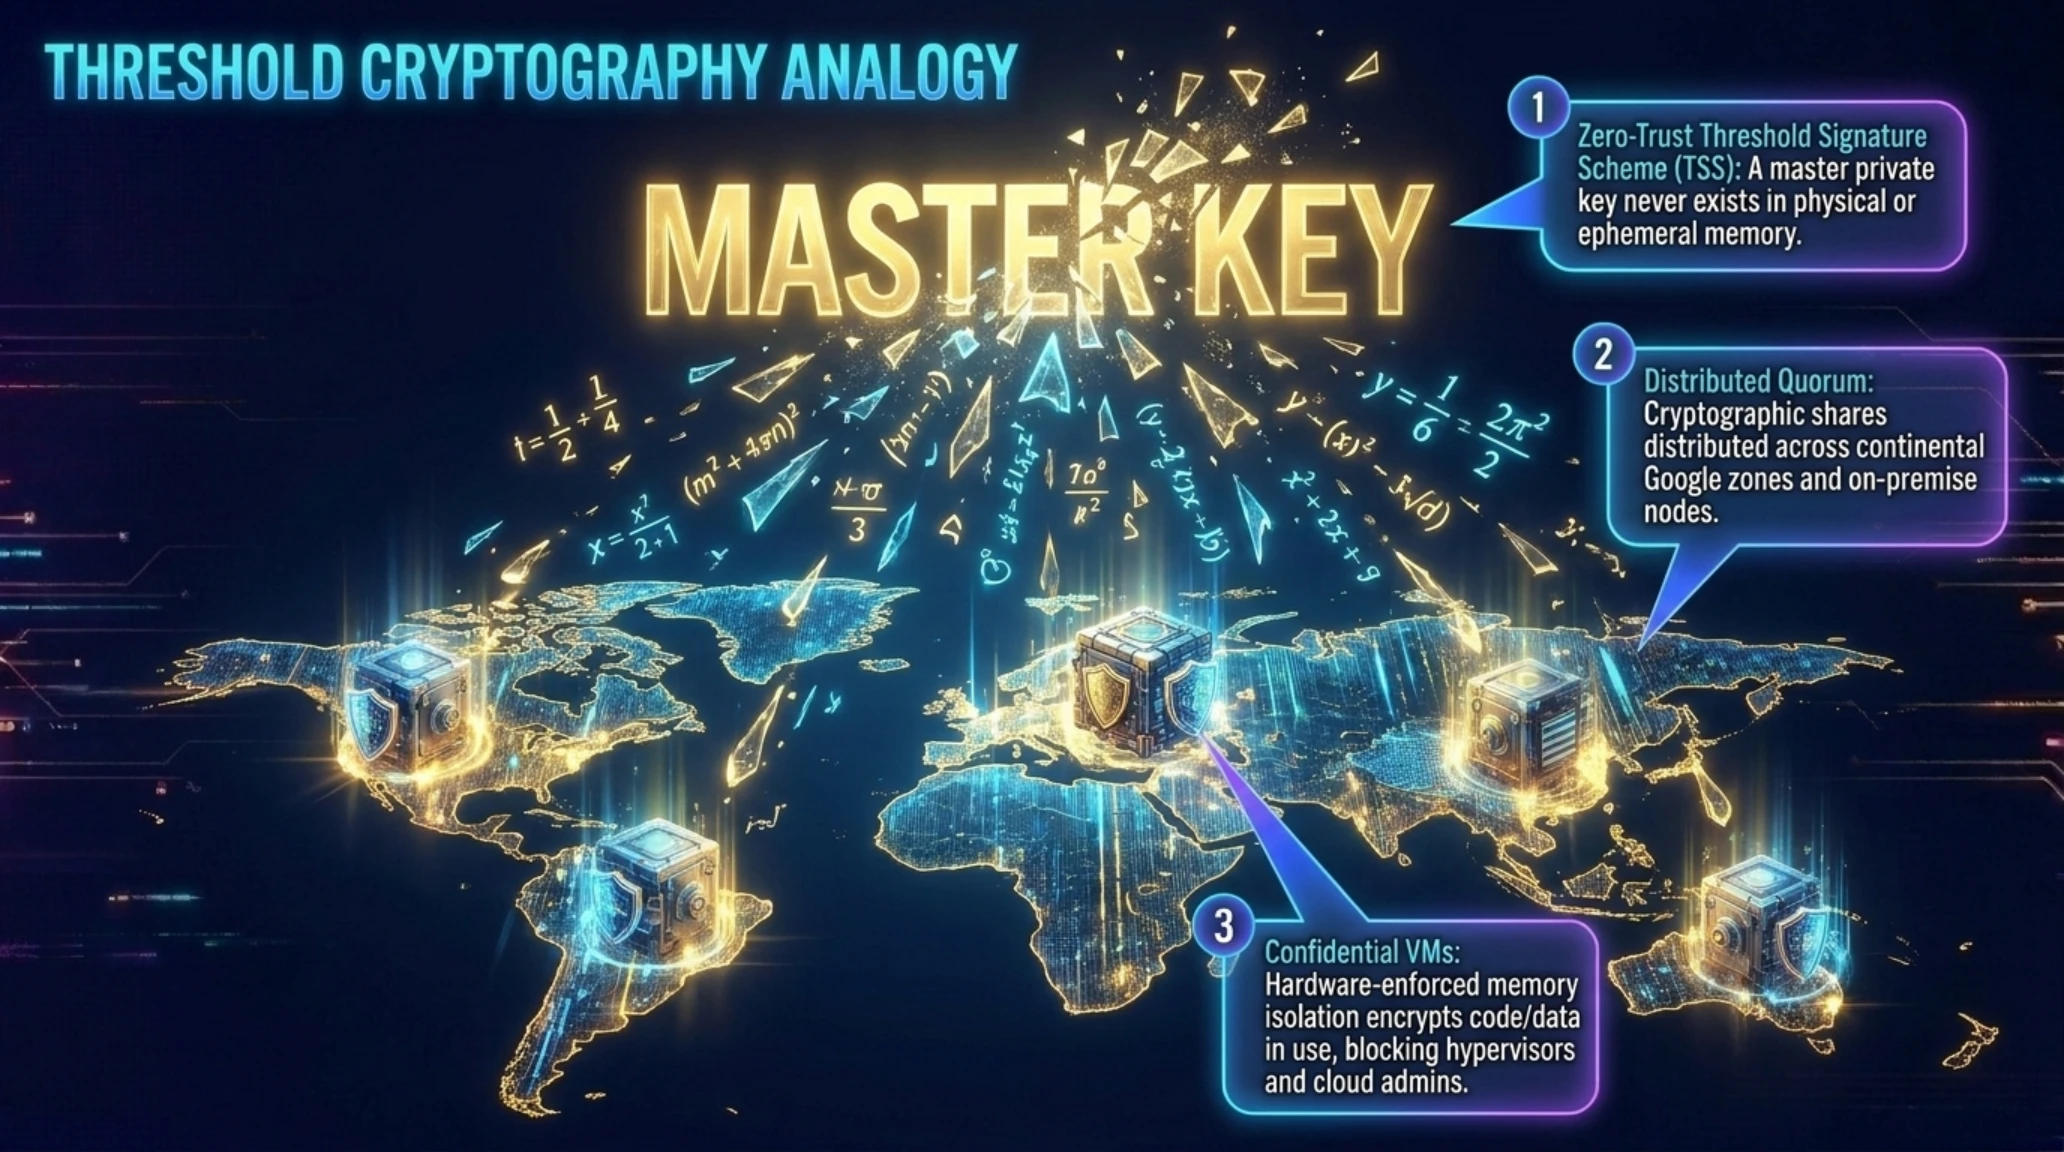
تعتمد بنية غوغل الجديدة على خوارزمية التوقيع العتبوي (Threshold Signature Scheme) داخل أجهزة افتراضية سرية (Confidential VMs) مدعومة بعتاد AMD SEV-SNP وIntel TDX. وفي هذه المنظومة، لا يتواجد المفتاح الخاص الرئيسي في أي وقت أو بأي حال داخل ذاكرة عشوائية مادية أو افتراضية ككتلة واحدة متكاملة؛ بل يتم تقسيمه رياضياً إلى حصص مشفرة مستقلة (Shares) تُوزع عبر مراكز بيانات موزعة بين مناطق جغرافية متباعدة وعقد حوسبة محلية لدى البنك العميل. وعند الحاجة لتوقيع أي معاملة مالية، تتواصل تلك البيئات المعزولة عبر قنوات اتصال مشفرة مشتقة من براهين انعدام المعرفة لإنتاج توقيع رقمي صالح دون إعادة تجميع المفتاح الأصلي على الإطلاق.
ويحسم هذا الابتكار معضلة تاريخية واجهت كبرى المؤسسات المالية العالمية التي تدير مئات المليارات من الدولارات في سندات وأصول مشفرة. فقد كانت الخزائن الباردة التقليدية تفرض فترات انتظار طويلة للموافقات اليدوية تتراوح بين عدة ساعات ويوم عمل كامل لضمان الأمان، في حين كانت المحافظ البرمجية المتصلة بالإنترنت تعرض المفاتيح لمخاطر الاختراق عند استخراجها في الذاكرة. أما منظومة غوغل الجديدة فتجمع بين الأمان العسكري الفائق والسرعة الفائقة، حيث تنجز عمليات التوقيع المشترك في أقل من ۵۰ ميلي ثانية.
قاموس مصطلحات التشفير الرقمي // دليل المفاهيم التقنية
التشفير العتبوي المقسم رياضياً
تقنية تشفير متقدمة تتيح لأطراف متعددة أو خوادم معزولة إجراء حسابات مشتركة والتحقق من التوقيعات دون كشف المدخلات السرية أو تجميع المفتاح الخاص في أي جهاز فردي.
بيئات الحوسبة السرية المعزولة عتادياً
بيئات تشغيل عتادية محمية تشفر البيانات البرمجية أثناء معالجتها النشطة في الذاكرة، مما يمنع حتى مسؤولي السحابة ونظم التشغيل من قراءة محتويات المعالجة.
ومن خلال تحويل حفظ المفاتيح الخاصة إلى معادلات رياضية نقية، تجعل منصة غوغل محاولات السرقة المادية أو الابتزاز الإداري أمراً مستحيلاً. وبالنسبة للمؤسسات المصرفية الكبرى، يمثل هذا التحول اعترافاً نهائياً بدمج أصول البلوكشين ضمن النظام المالي المؤسسي تحت حماية عمالقة الحوسبة العالمية.
كما تتيح المنظومة إمكانية توزيع حصص التوقيع بين سحابة غوغل ومراكز البيانات الداخلية للمصارف وسحب عامة أخرى، مما يضمن استمرارية الوصول إلى السيولة حتى في حال حدوث انقطاع غير متوقع في شبكات إحدى المناطق السحابية.
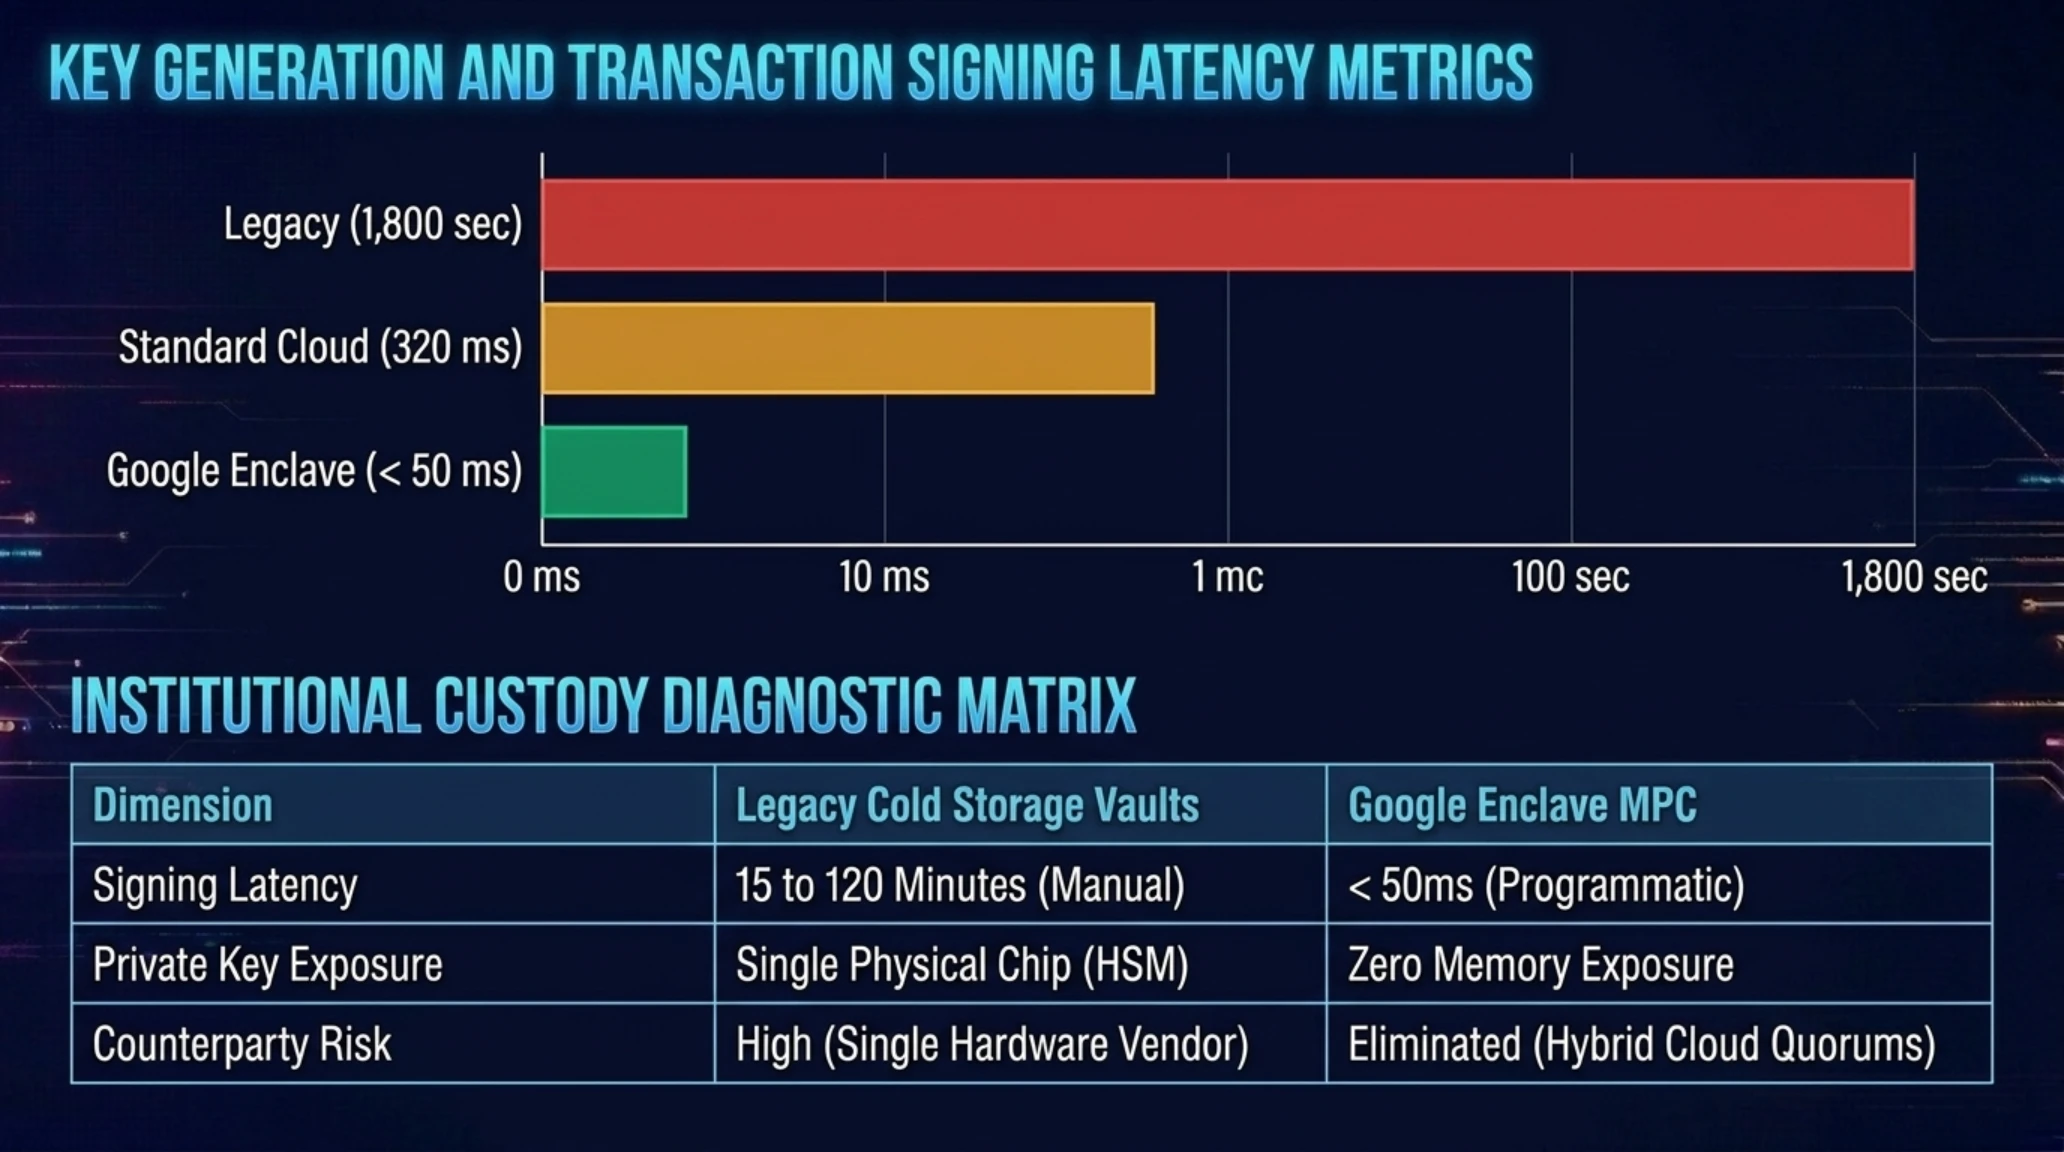
مقارنة معيارية شاملة // أداء بنيات الحفظ المالي المؤسسي للأصول الرقمية
زمن توليد المفاتيح والتوقيع الرقمي بالملي ثانية (المعدل الأقل يمثل الأفضل)
| محور المقارنة التقني | الخزائن الباردة التقليدية | التوقيع المتعدد على السلسلة | منظومة غوغل MPC السرية |
|---|---|---|---|
| زمن التوقيع والاستجابة | ۱۵ إلى ۱۲۰ دقيقة (يدوي) | زمن تأكيد الكتلة (۱۰-۱۵ دقيقة) | أقل من ۵۰ ميلي ثانية (فوري) |
| حالة وجود المفتاح الخاص | شريحة عتادية واحدة (HSM) | محافظ مستقلة متعددة | حصص مشفرة مقسمة رياضياً |
| التوافقية بين سلاسل الكتل | محدودة بدعم الشركة المصنعة | مشروطة بالعقود الذكية | توقيع تشفيري عالمي موحد |
| القدرة على التوسع المؤسسي | منخفضة للغاية (تتطلب تدخلاً بشرياً) | متوسطة (تكاليف غاز لكل طرف) | غير محدودة عبر الخوادم السرية |
توضح هذه المؤشرات التقنية بوضوح السبب وراء مسارعة المؤسسات الاستثمارية العالمية لاعتماد بيئات الحوسبة السرية بديلاً عن المصفوفات العتادية القديمة، لتعزيز مرونة الأسواق المالية الرقمية.
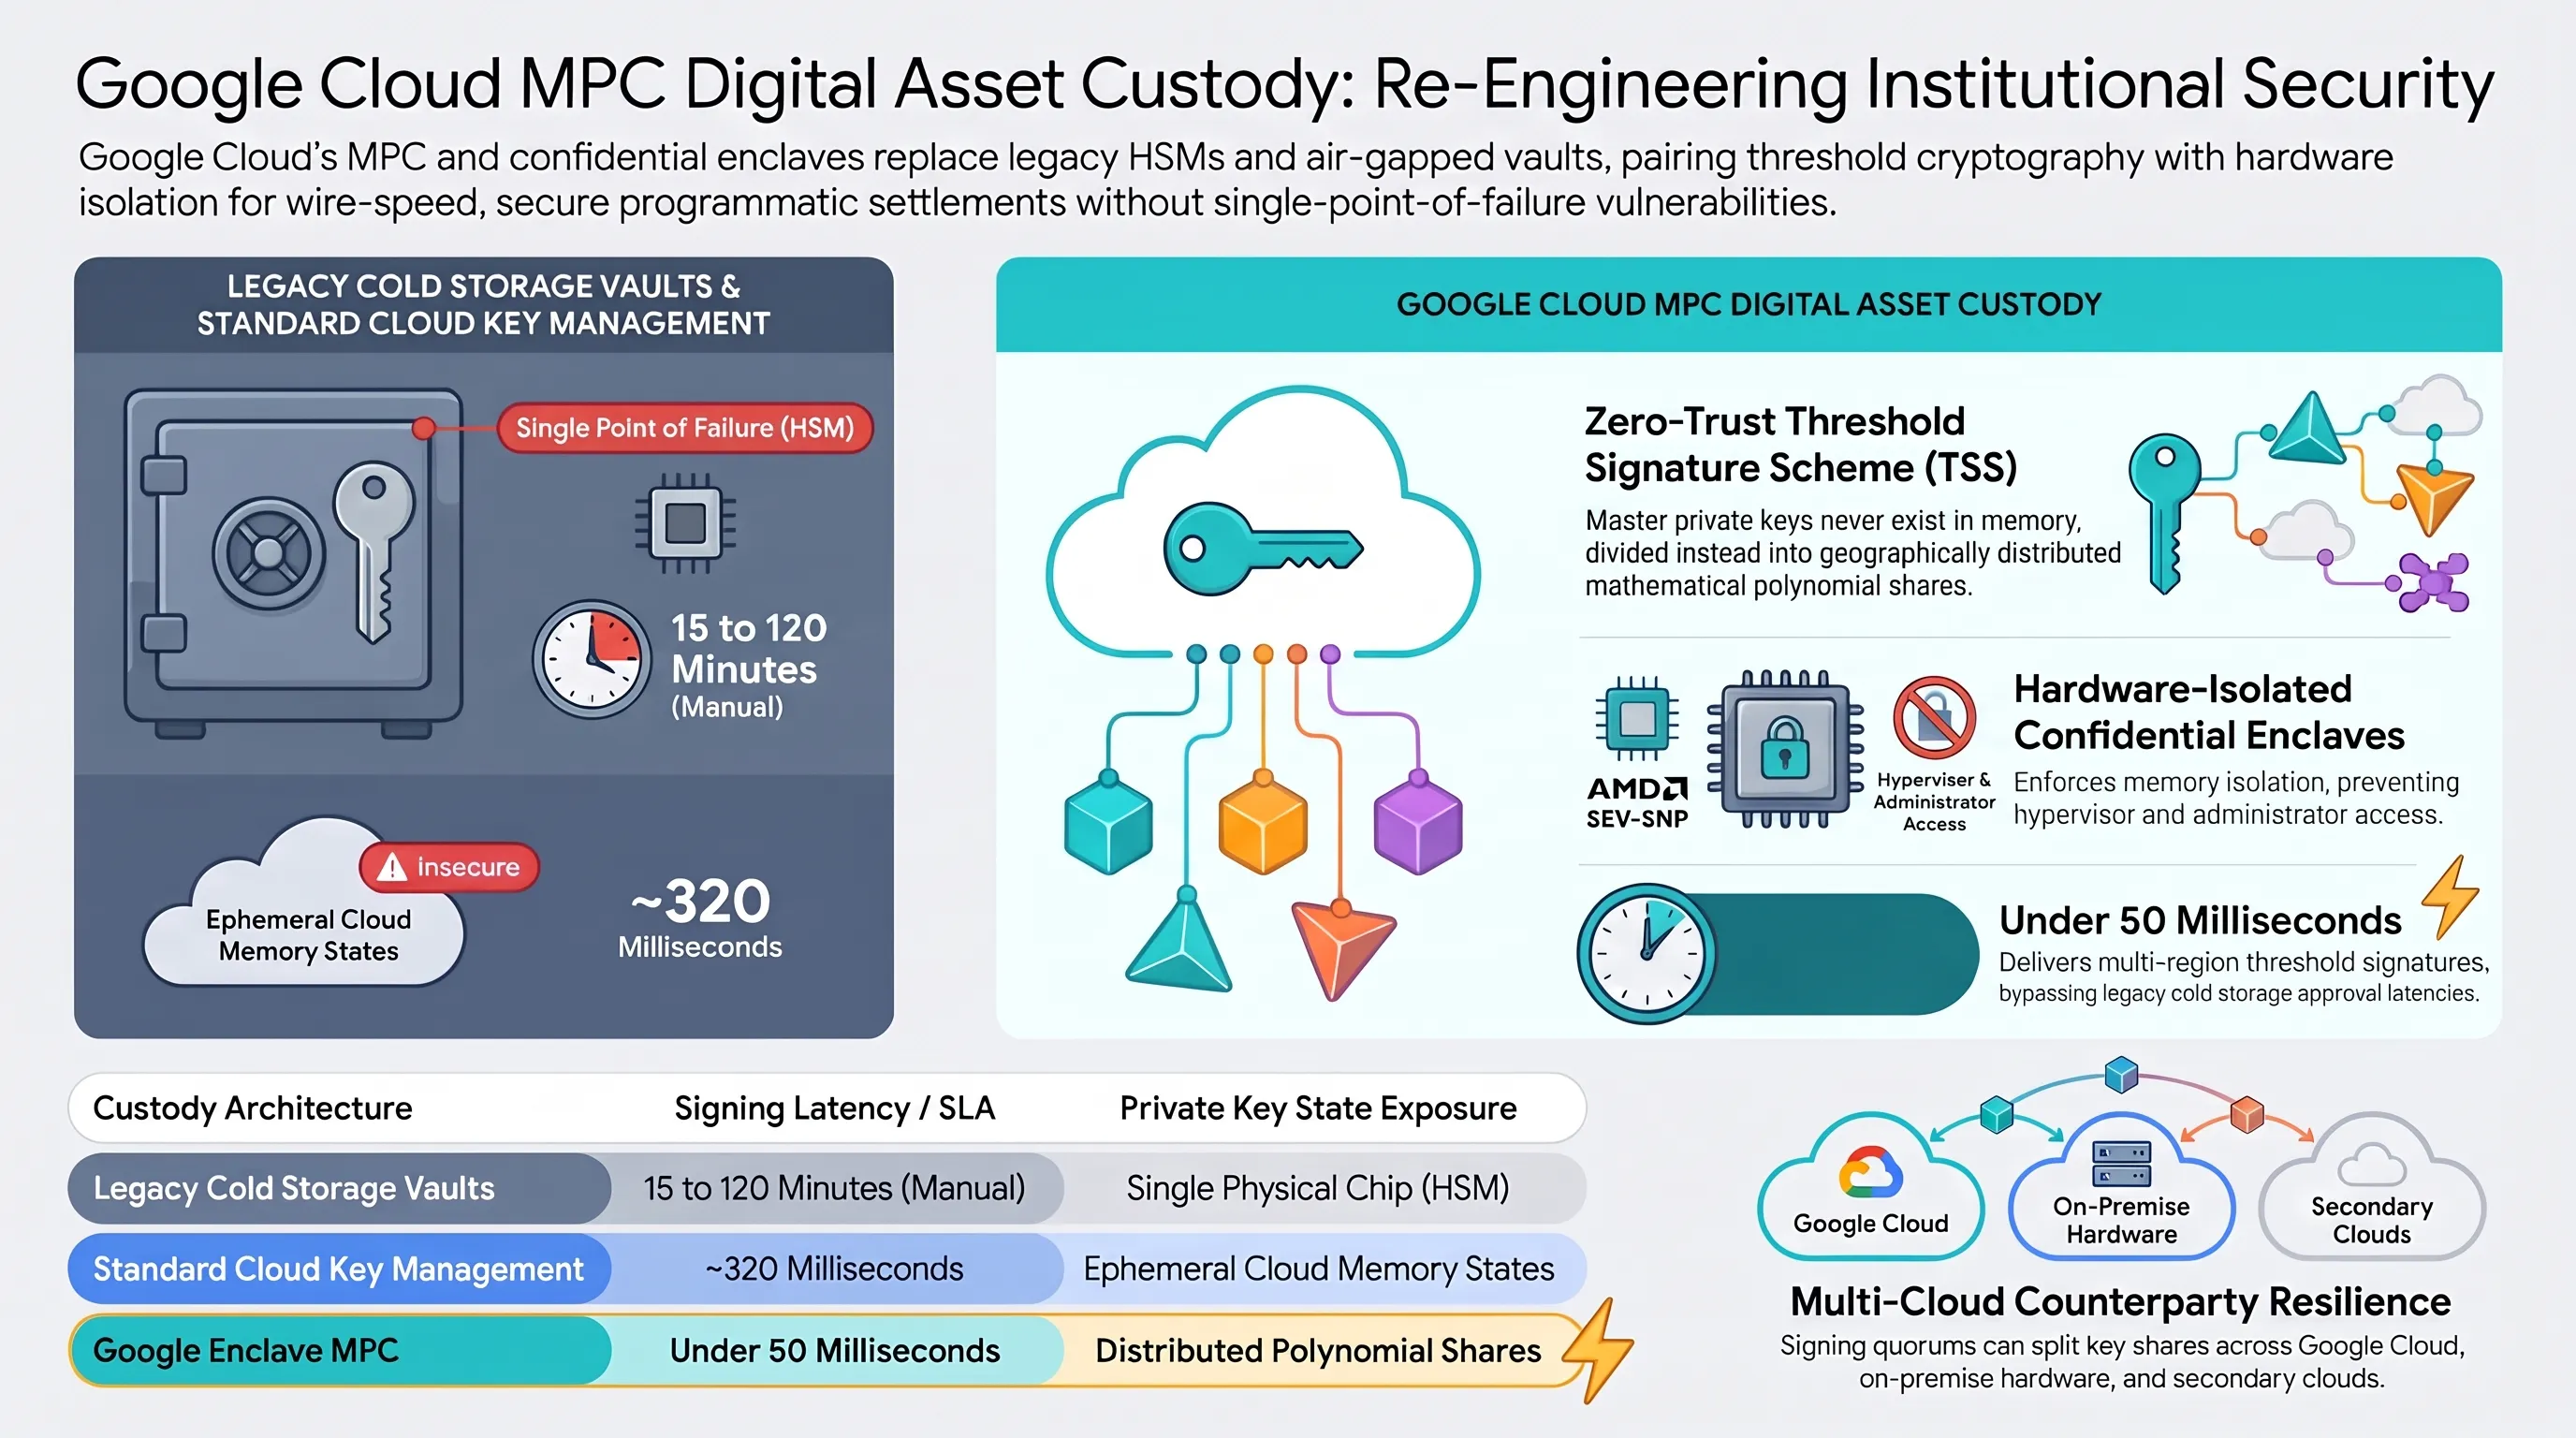
تظهر المخططات الهندسية المعمارية كيفية توزيع حصص المفاتيح عبر مراكز البيانات الآمنة بما يلغي إمكانية اختراقها من أي منفذ مفرد.
وللاطلاع على التفاصيل المعمارية الدقيقة لكيفية توظيف براهين انعدام المعرفة في منصات غوغل السرية، يمكن للمهندسين متابعة التفكيك البرمجي الموضح في المقطع التالي.
وفي الوقت الذي تبني فيه الشركات السحابية أسواراً لحماية أصول المؤسسات، يواجه مطورو البروتوكولات الأساسية لشبكات البلوكشين تحديات تقنية جديدة ناتجة عن قدرة نماذج الذكاء الاصطناعي على التدقيق في الشفرات المصدرية واكتشاف ثغرات غير مسبوقة.
المحور 03 // تحذير طارئ في شبكة بيتكوين كور: الذكاء الاصطناعي يكشف ثغرة مسببة لانهيار العقد وإعادة صياغة بروتوكولات الإفصاح
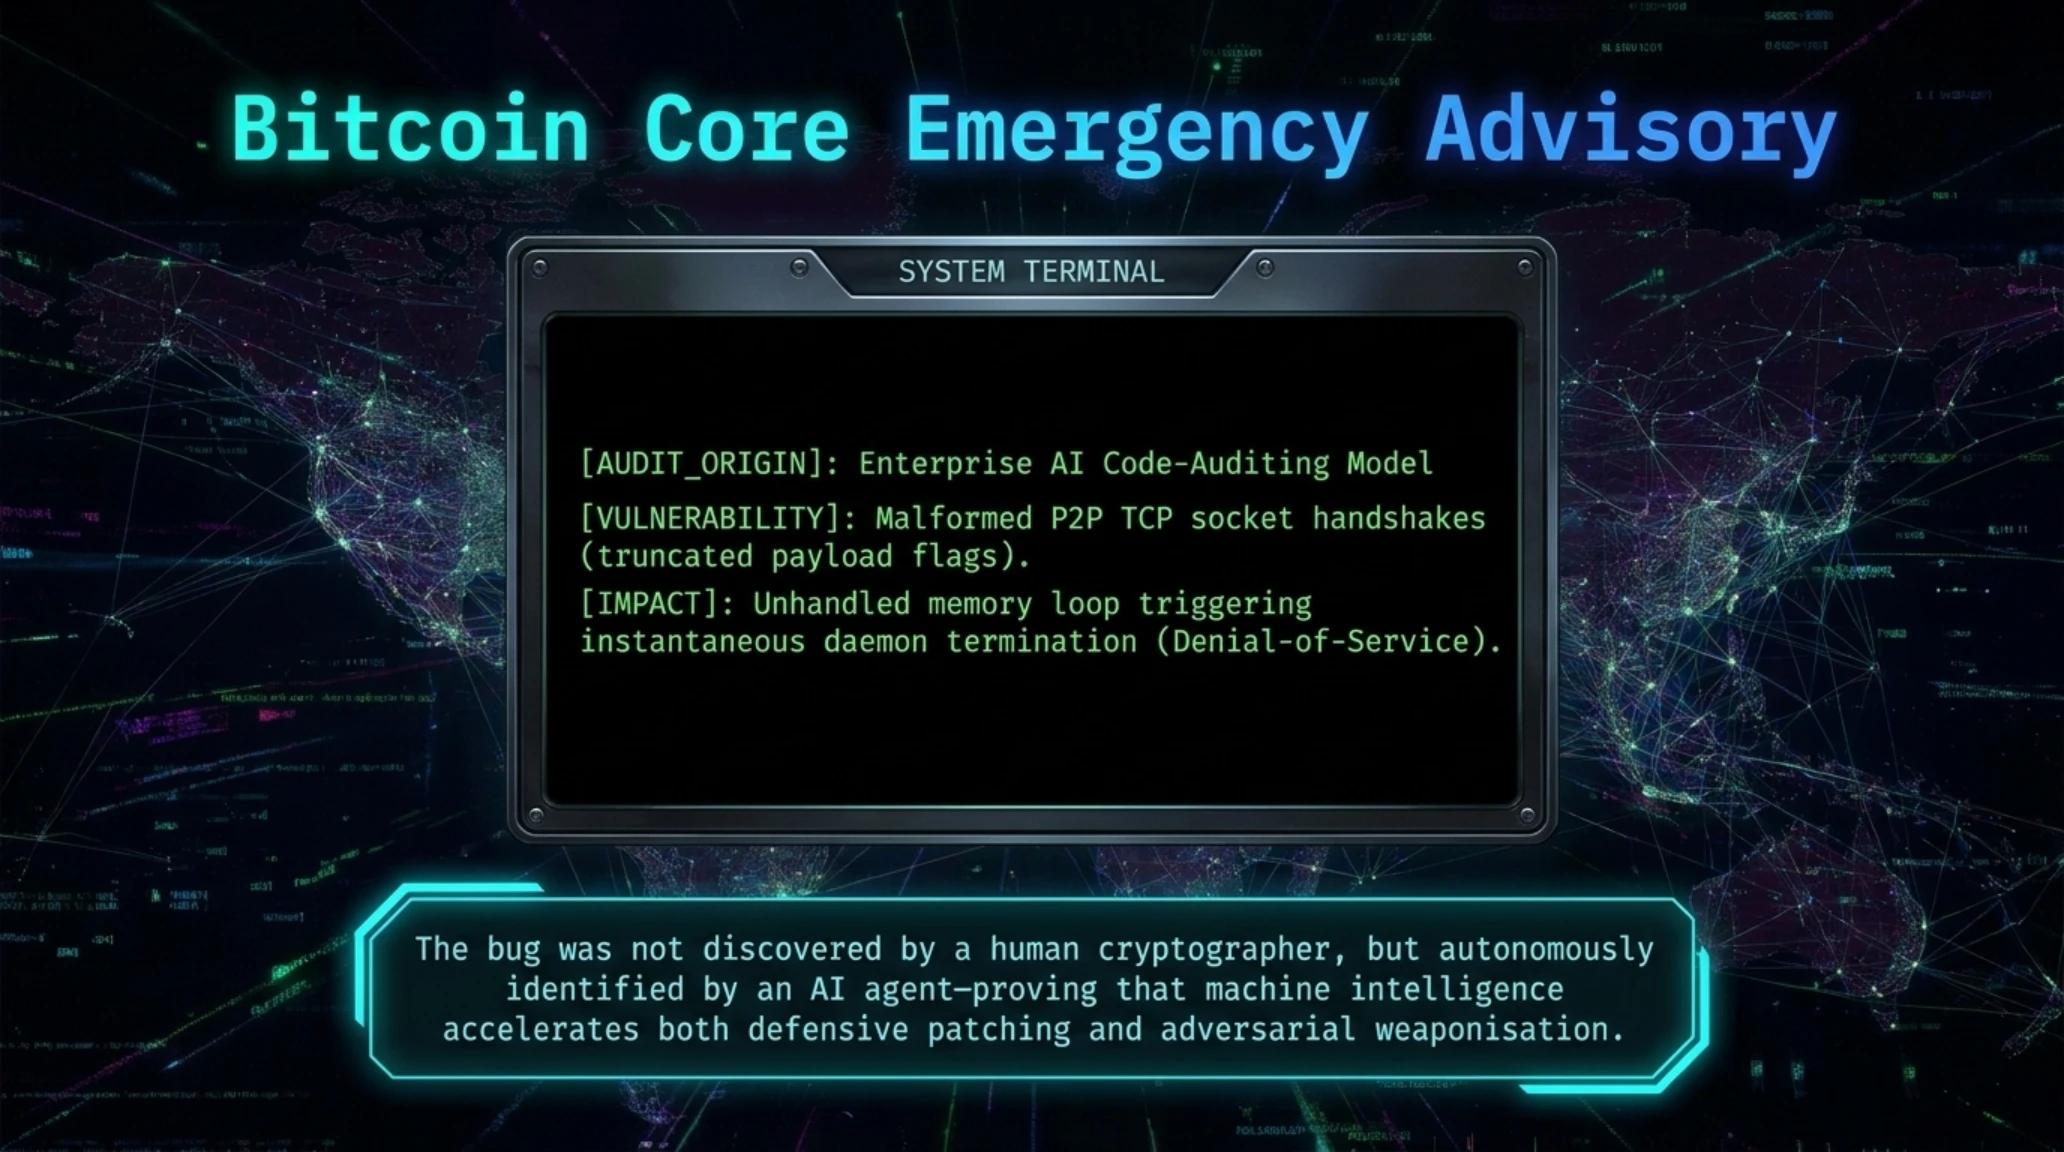
شهدت الأوساط التقنية لشبكة بيتكوين العالمية صباح اليوم نقاشات مكثفة عقب إصدار فريق مطوري "بيتكوين كور" (Bitcoin Core) نشرة أمنية طارئة تعالج ثغرة حرجة من نوع حجب الخدمة (DoS). تتيح هذه الثغرة لمهاجمين التسبب في انهيار فوري لعقد التحقق الكاملة العاملة على أنظمة مايكروسوفت ويندوز وماك وBSD بمجرد إرسال حزم بيانات معدلة عمداً. وتكمن النقطة الأكثر إثارة في تفاصيل الإعلان في أن اكتشاف الثغرة لم يكن بجهد بشري من المطورين أو عبر أدوات الفحص البرمجي التقليدية، بل تم بواسطة نموذج ذكاء اصطناعي متخصص في التدقيق الأمني المستقل للشفرات البرمجية.
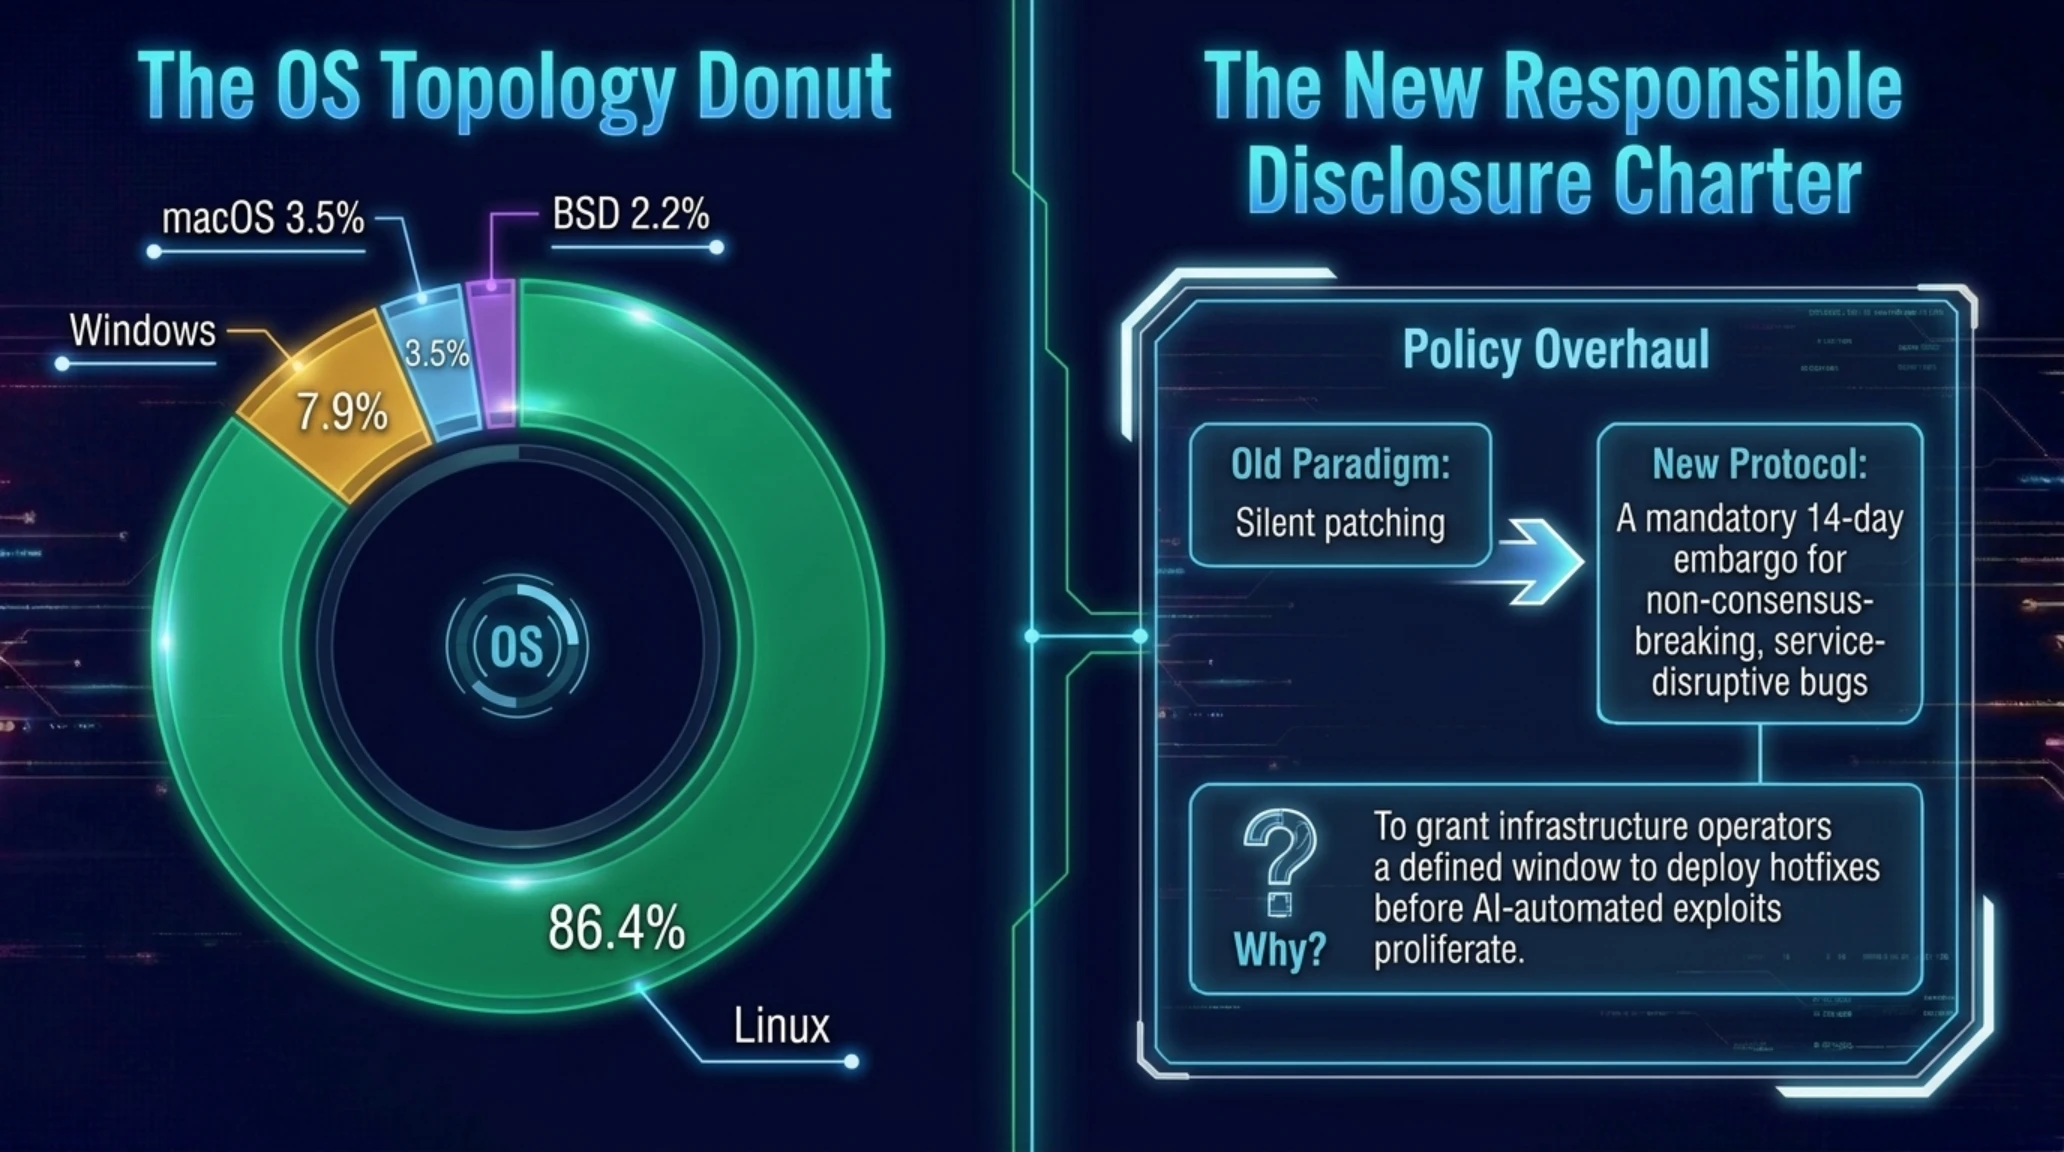
وتتركز الثغرة في كيفية إدارة مكدس الذاكرة لمنافذ TCP غير الحاجزة (Non-blocking sockets) أثناء المصافحة البرمجية بين العقد النظيرة (P2P). فعند إرسال حزم مصافحة غير مكتملة تحتوي على أجزاء مجتزأة من ترويسة إصدار البروتوكول، يقع معالج الاتصال في تلك الأنظمة في حلقة ذاكرة غير معالجة تؤدي إلى إيقاف تشغيل الخادم على الفور. وعلى النقيض من ذلك، فإن الخوادم العاملة بنظام لينكس والتي تمثل أكثر من ۸۶٪ من شبكة التعدين والعقد النشطة عالمياً لم تتأثر بالثغرة بفضل اختلاف آلية تعامل نواة لينكس (Kernel) مع تجزئة حزم المقابس الشبكية عبر واجهات epoll المتقدمة مقارنة بأنظمة الإدخال والإخراج في ويندوز.
وقد أظهر التحليل الجنائي البرمجي أن تتبع المؤشرات غير المعرفة في الذاكرة أثناء تفكيك حزم البيانات الصغيرة التي لا تتجاوز ۱۲۸ بايت كان كافياً لإحداث استثناء غير معالج في نظم سطح المكتب، مما أبرز ضرورة المراجعة الشاملة لمكتبات الاتصال عبر الشبكة.
مؤشرات البنية التحتية لشبكة بيتكوين // توزيع أنظمة تشغيل العقد الكاملة عالمياً
التوزيع النسبي لأنظمة تشغيل العقد الكاملة لشبكة بيتكوين (أكتوبر ۲۰۲۶)
| فئة نظام التشغيل المشغل للعقد | العدد التقديري للعقد | مستوى التعرض للثغرة البرمجية | الإجراء التشغيلي الموصى به |
|---|---|---|---|
| خوادم لينكس ومراكز التعدين | ۱۸,۴۵۰ عقدة (۸۶.۴٪) | محصنة بالكامل (آمنة بنيوياً) | متابعة دورة التحديث المعتادة |
| عقد أنظمة مايكروسوفت ويندوز | ۱,۷۵۰ عقدة (۸.۲٪) | خطر توقف فوري بحزم المصافحة | ترقية عاجلة إلى الإصدار v28.1 |
| عقد مطوري أنظمة ماك | ۸۷۵ عقدة (۴.۱٪) | خطر توقف فوري بحزم المصافحة | تطبيق الحزمة التصحيحية فوراً |
| بوابات أنظمة BSD المتخصصة | ۲۸۰ عقدة (۱.۳٪) | احتمال تعطل متوسط في الاتصال | إعادة بناء البرنامج من المصدر |
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
ودفع هذا الاكتشاف الآلي السريع مجتمع مطوري بيتكوين إلى تبني ميثاق جديد للإفصاح الأمني المسؤول؛ يقضي بفرض فترة حظر معلوماتي لا تتجاوز ۱۴ يوماً لإتاحة المجال لمشغلي العقد لتثبيت الحزم التصحيحية قبل النشر العلني لتفاصيل الثغرات، لمنع استغلالها الخبيث من قبل شبكات القرصنة المؤتمتة.
ويؤسس هذا التطور لمرحلة جديدة من التنسيق بين مجتمعات البرمجيات مفتوحة المصدر ومشغلي البنى التحتية للمؤسسات المصرفية، للحفاظ على استقرار الشبكة التي تسوي مليارات الدولارات يومياً دون الإخلال بمبادئ الشفافية واللامركزية.
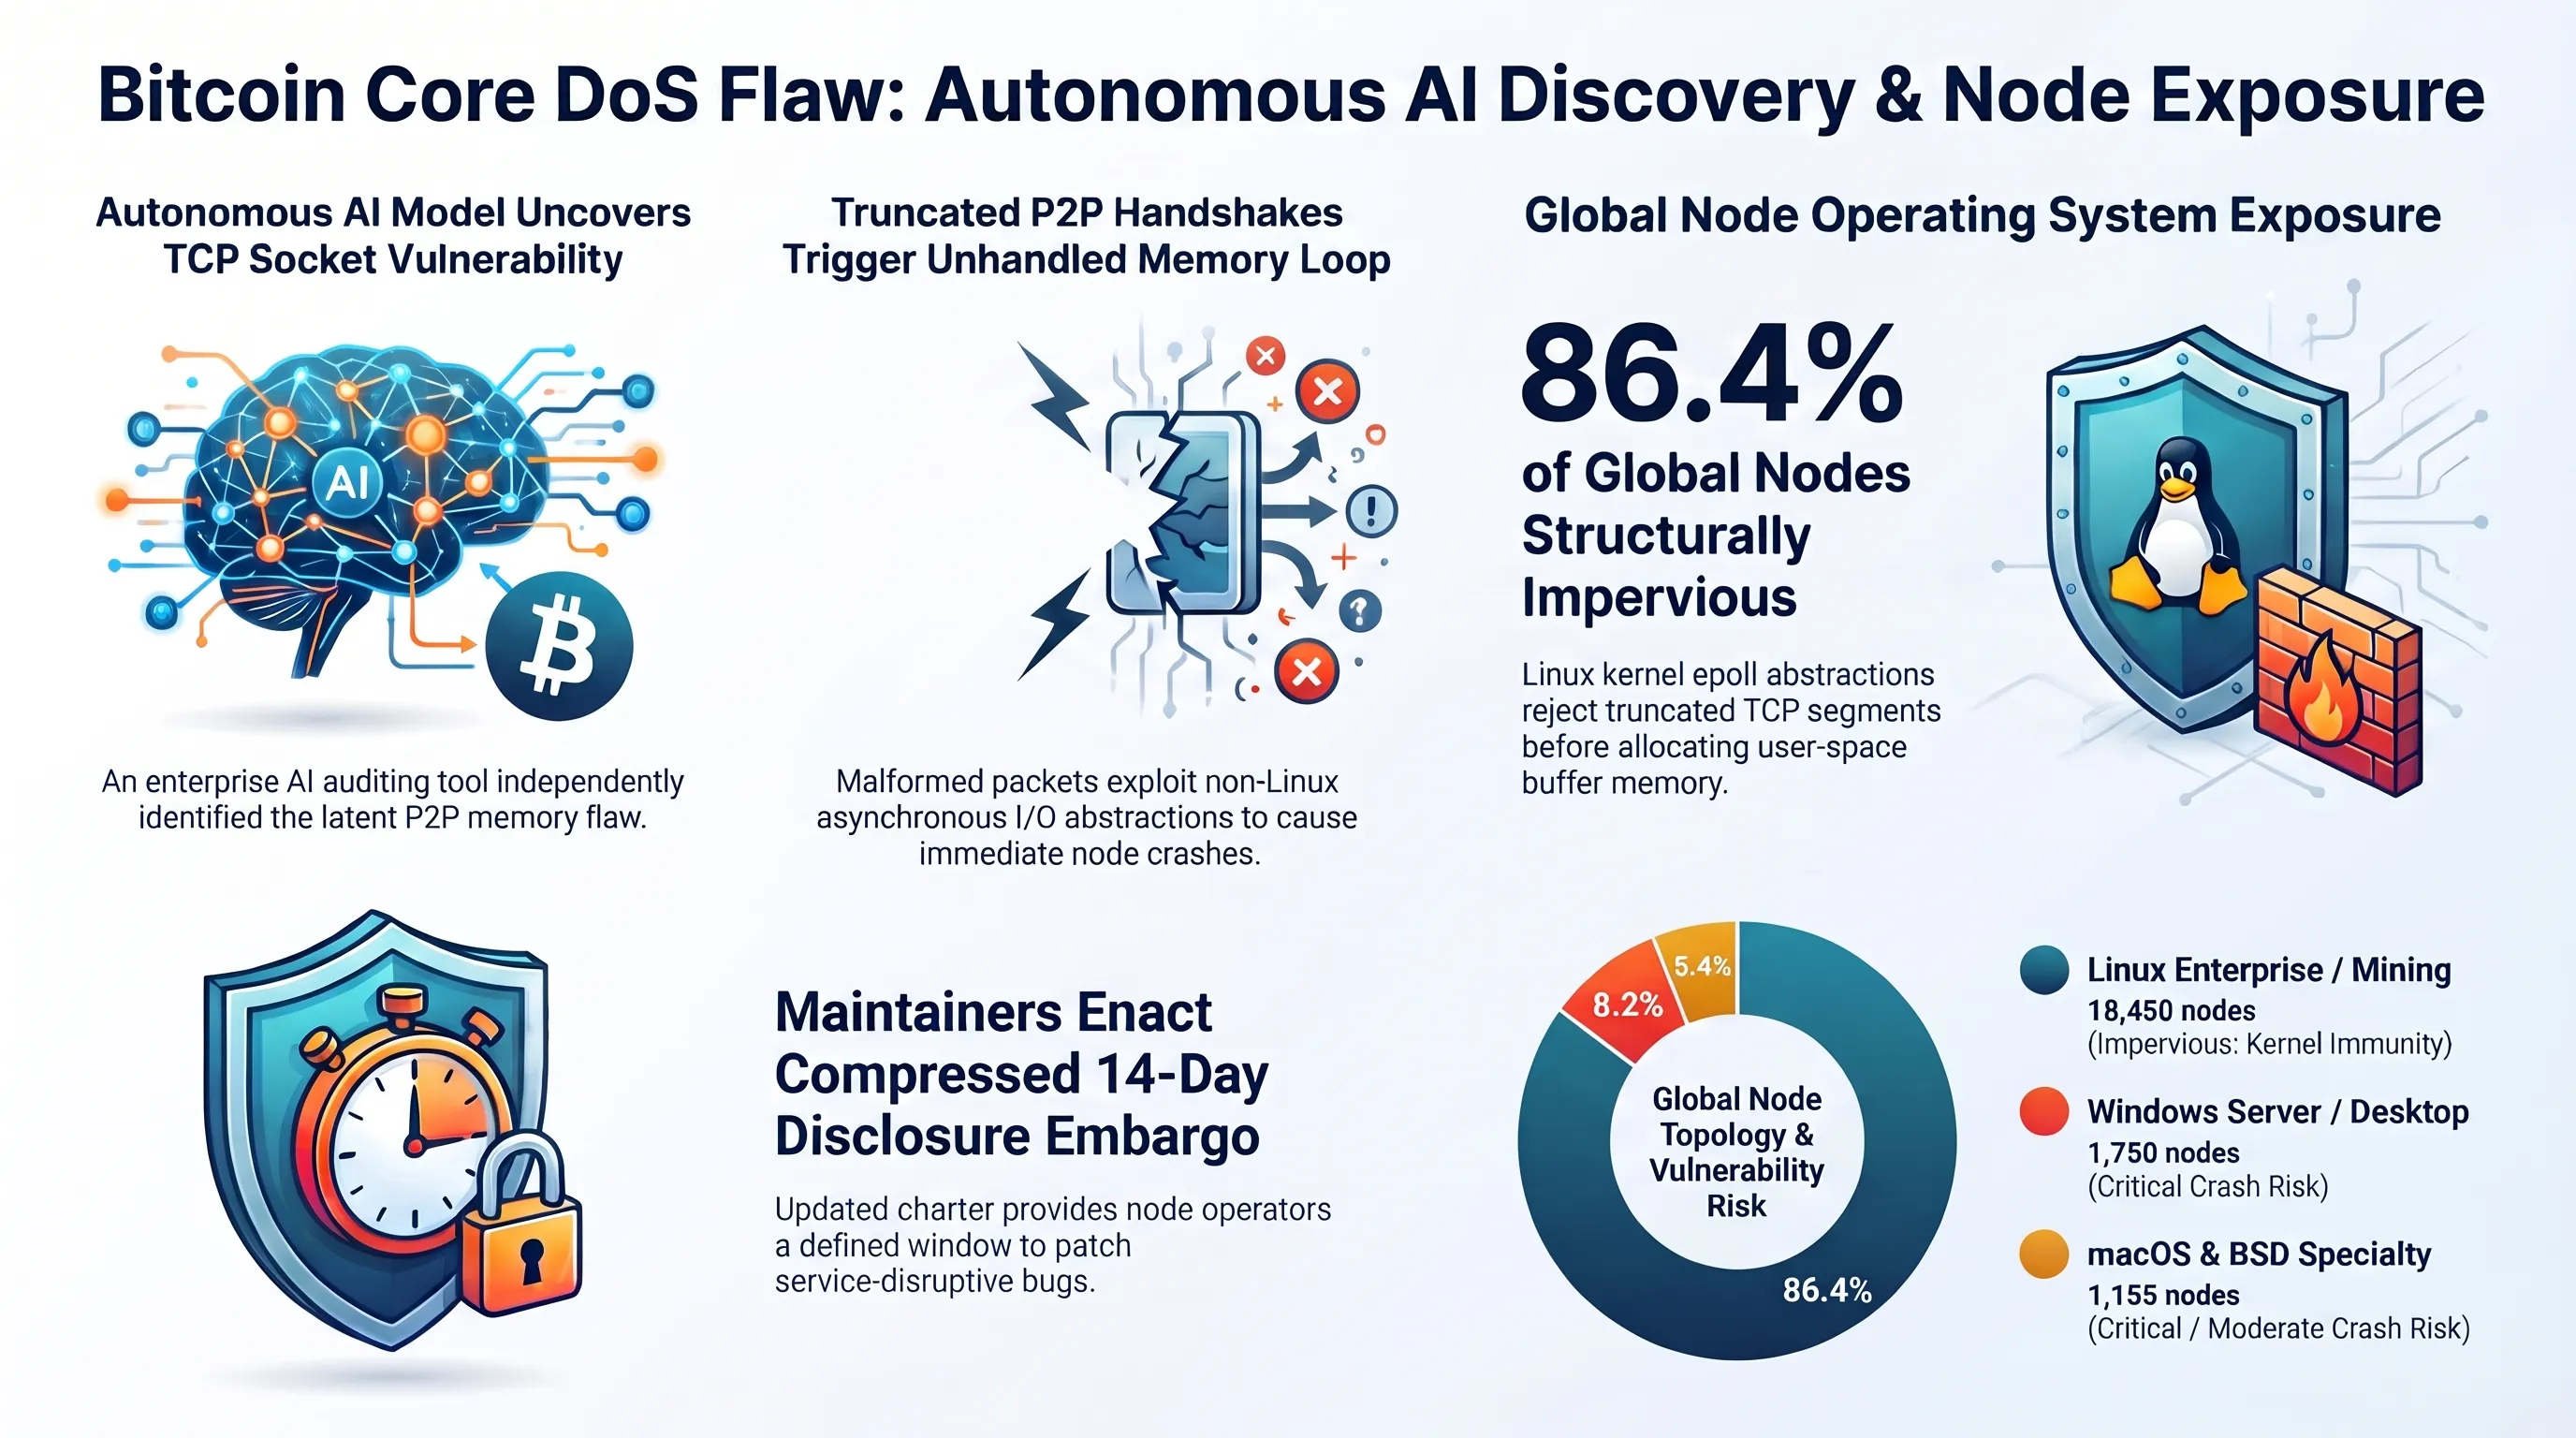
تثبت معالجة هذه الثغرة أن الذكاء الاصطناعي بات سلاحاً ذا حدين في عالم البروتوكولات؛ فبينما يعزز قدرة المطورين على رصد الأخطاء البرمجية الخفية في وقت قياسي، فإنه يوفر للجهات المعادية في المقابل أدوات لاكتشاف الثغرات وتطوير الهجمات بسرعة غير مسبوقة.
المحور 04 // اختراق منظومة الهوية الفيدرالية: تسريب بيانات 41 ألف موظف أمني في عملية Icepick عبر بوابات Okta
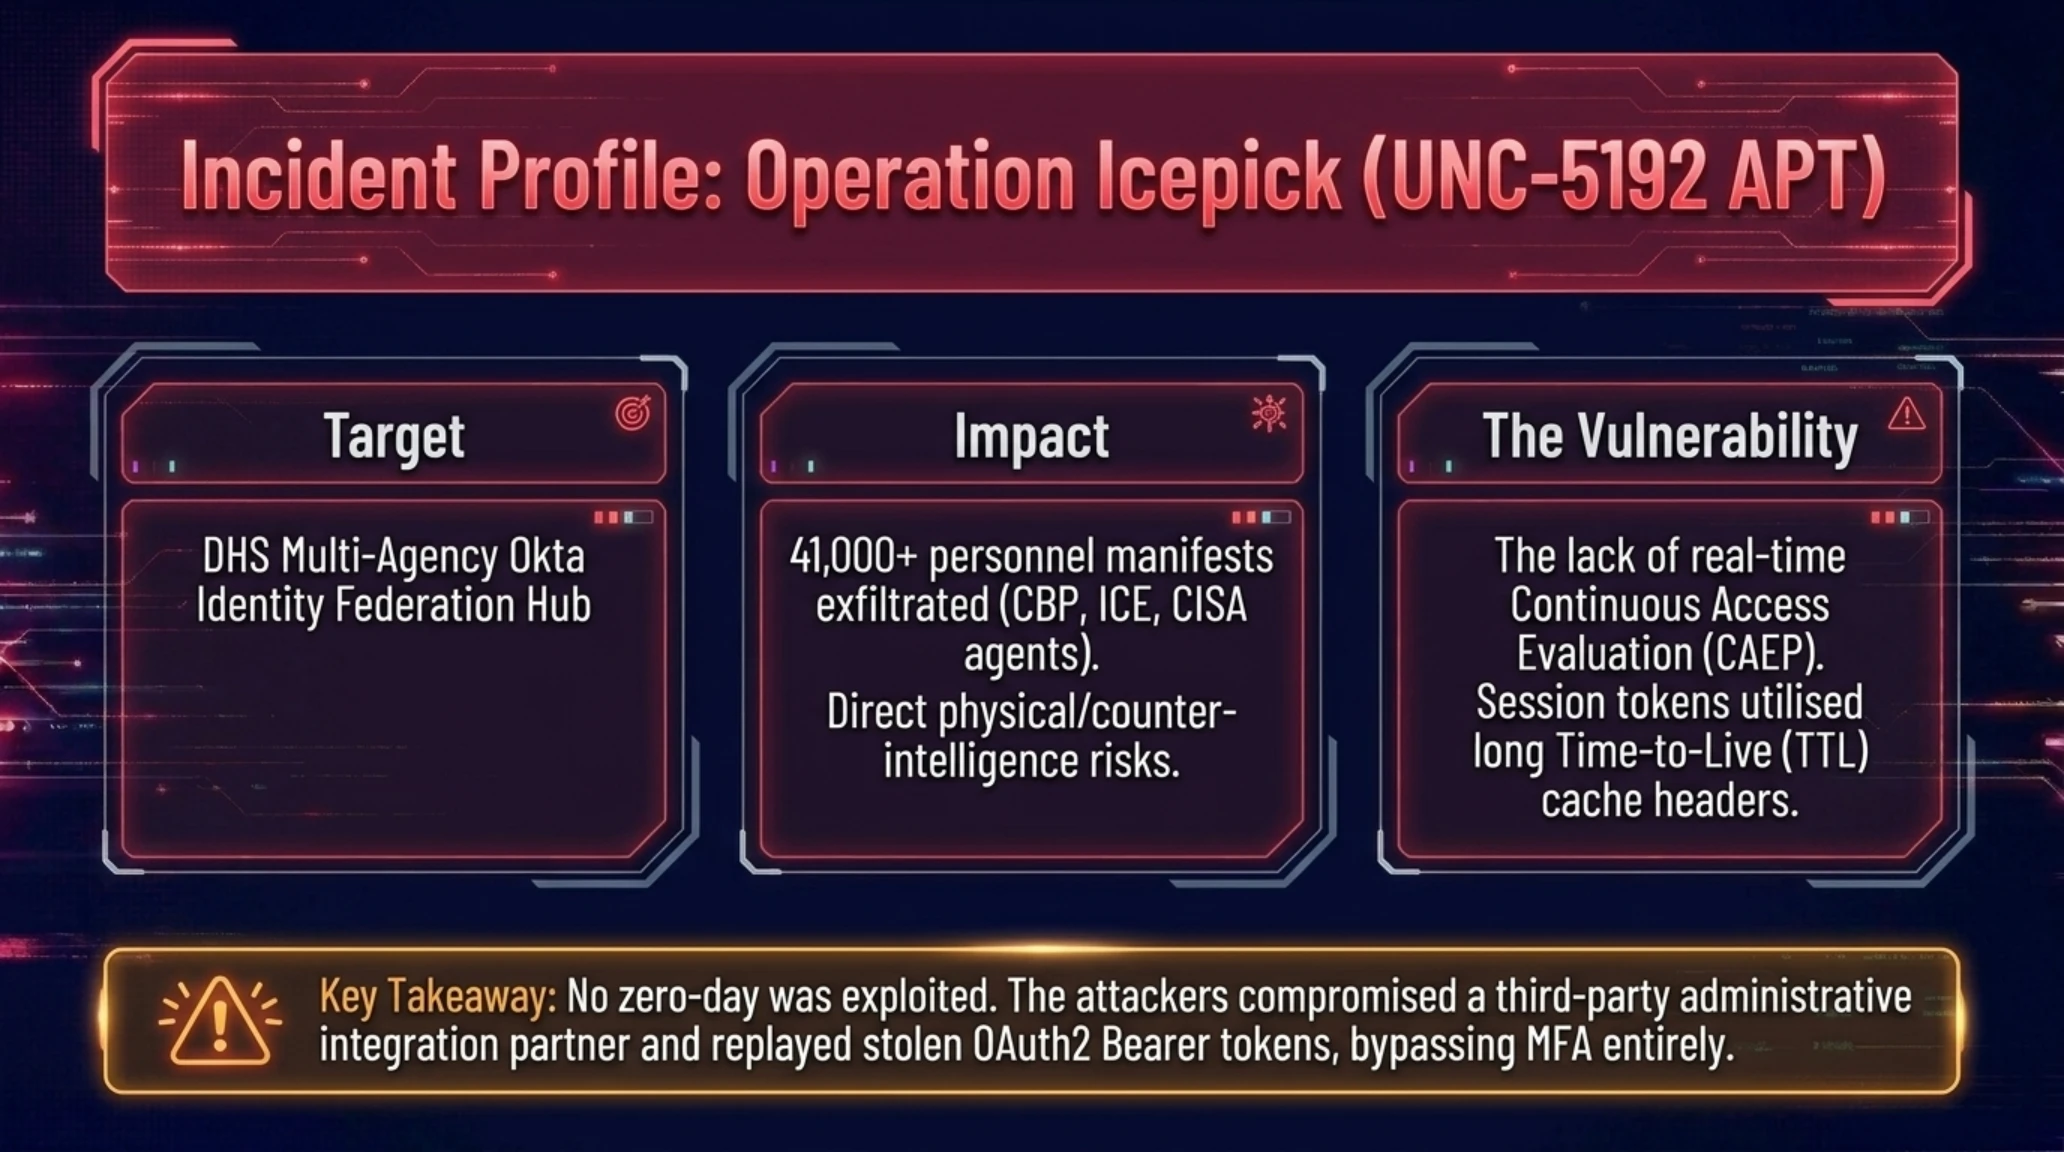
أثار إعلان مشترك صادر في واشنطن عن وكالة الأمن السيبراني وأمن البنية التحتية (CISA) ومكتب التحقيقات الفيدرالي (FBI) حالة من الاستنفار القصوى في الأوساط الأمنية والاستخباراتية. فقد أكد التحذير تعرض بوابات تسجيل الدخول الموحد (SSO) التابعة لوزارة الأمن الداخلي الأمريكية (DHS) لاختراق سيبراني واسع النطاق تقف وراءه مجموعة تجسس متقدمة مدعومة من إحدى الدول. وقد أسفرت هذه العملية، التي حملت الاسم الرمزي 'Icepick'، عن تسريب سجلات هويات أمنية حساسة غير مشفرة وقوائم اتصالات ومستويات تصريح أمني ومواقع انتشار عملياتي لأكثر من ۴۱ ألف موظف وضابط ميداني يعملون في الجمارك وحماية الحدود (CBP) وإنفاذ قوانين الهجرة (ICE) ووكالة CISA ذاتها.
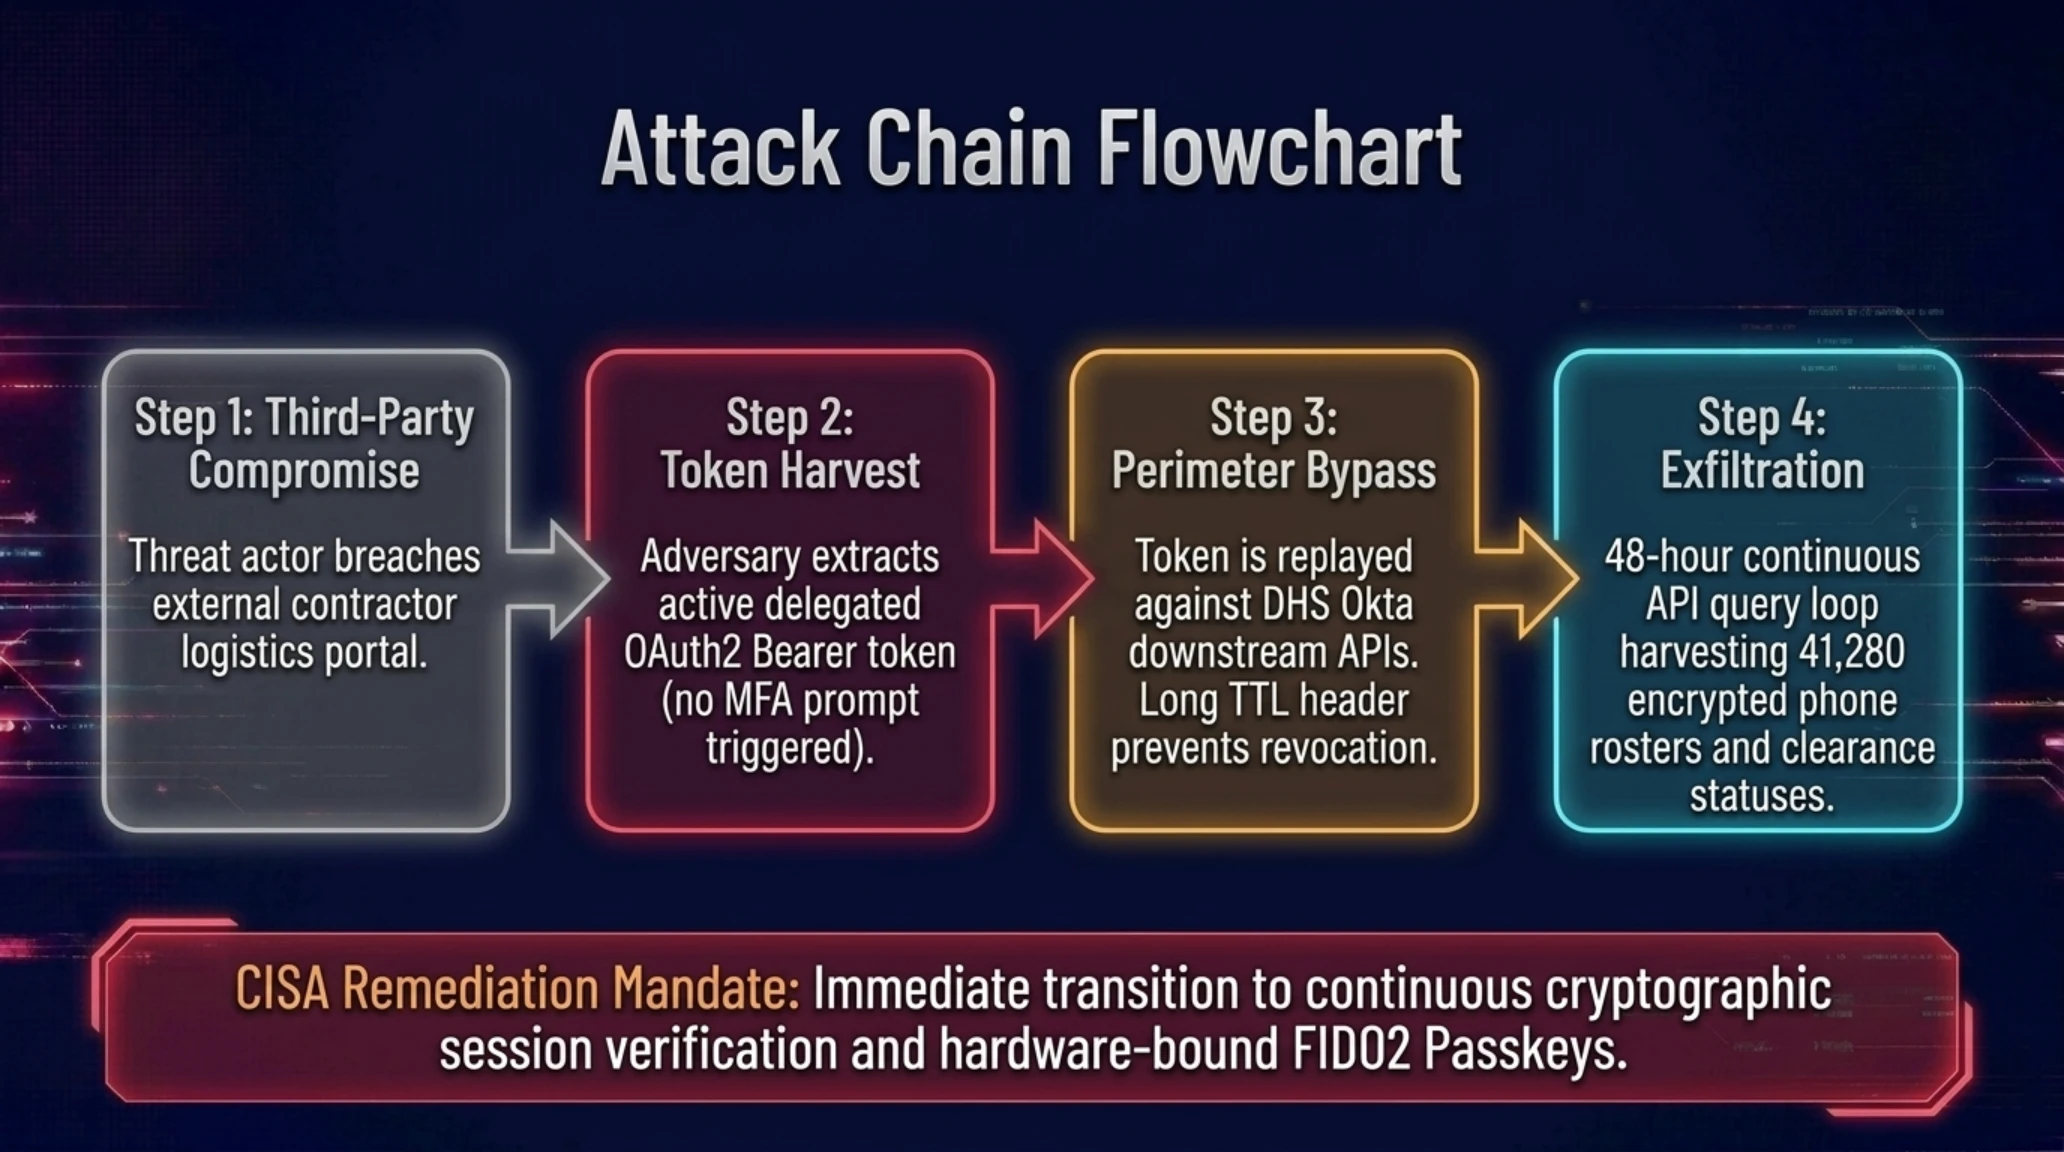
وأظهرت نتائج التحقيقات الجنائية الرقمية أن المهاجمين لم يستغلوا ثغرة صفرية (Zero-Day) في قلب محرك مصادقة Okta السحابي متعدد المستأجرين؛ بل نجحوا في اختراق بيئة شريك تقني معتمد يتولى مهام الإدارة اللوجستية ويملك رموز تفويض مسبقة (Delegated Tokens). وبفضل هذه الرموز الموثوقة، تمكن المتسللون من تزييف جلسات دخول موثقة والالتفاف على نظم التحقق الثنائي (MFA)، ومن ثم الوصول إلى واجهات برمجة المزامنة الداخلية واستخراج ملفات الموظفين وسجلاتهم الحساسة على مدار ۴۸ ساعة متواصلة قبل أن تعزل الخوارزميات الرمز المشبوه.
وكشفت التحقيقات أن الخلل الجوهري يكمن في فترات صلاحية الرموز البرمجية (TTL) في نظم تسجيل الدخول الموحدة، والتي تمنح الجلسات فترات عمل طويلة دون إعادة تحقق فوري لتقليل أوقات الاستجابة في التطبيقات اليومية. وقد استغل المهاجمون غياب آليات التقييم المستمر للجلسات (Continuous Access Evaluation) لإعادة استخدام الرموز المسروقة لساعات طويلة دون إثارة الشبهات في سجلات الرصد الأولية.
لوحة التحليلات الجنائية الرقمية // مؤشرات اختراق عملية Icepick الفيدرالية
ولا يقتصر الخطر على كونه حادثاً تقنياً فحسب؛ بل يمتد ليشكل تهديداً أمنياً مباشراً على سلامة الضباط والمحققين العاملين في الميدان وفي عمليات مكافحة التهريب الدولي وحماية المرافق الحيوية في حال وصول تلك القوائم إلى أجهزة استخبارات معادية أو منظمات الجريمة المنظمة.
وعلى إثر ذلك، أصدرت وكالة CISA توجيهاً ملزماً لكافة الهيئات المدنية بالانتقال الكامل نحو معمارية انعدام الثقة (Zero Trust) والاعتماد الحصري على المفاتيح العتادية المشفرة، والتخلي النهائي عن رموز التفويض البرمجية التقليدية لتأمين بوابات النفاذ.
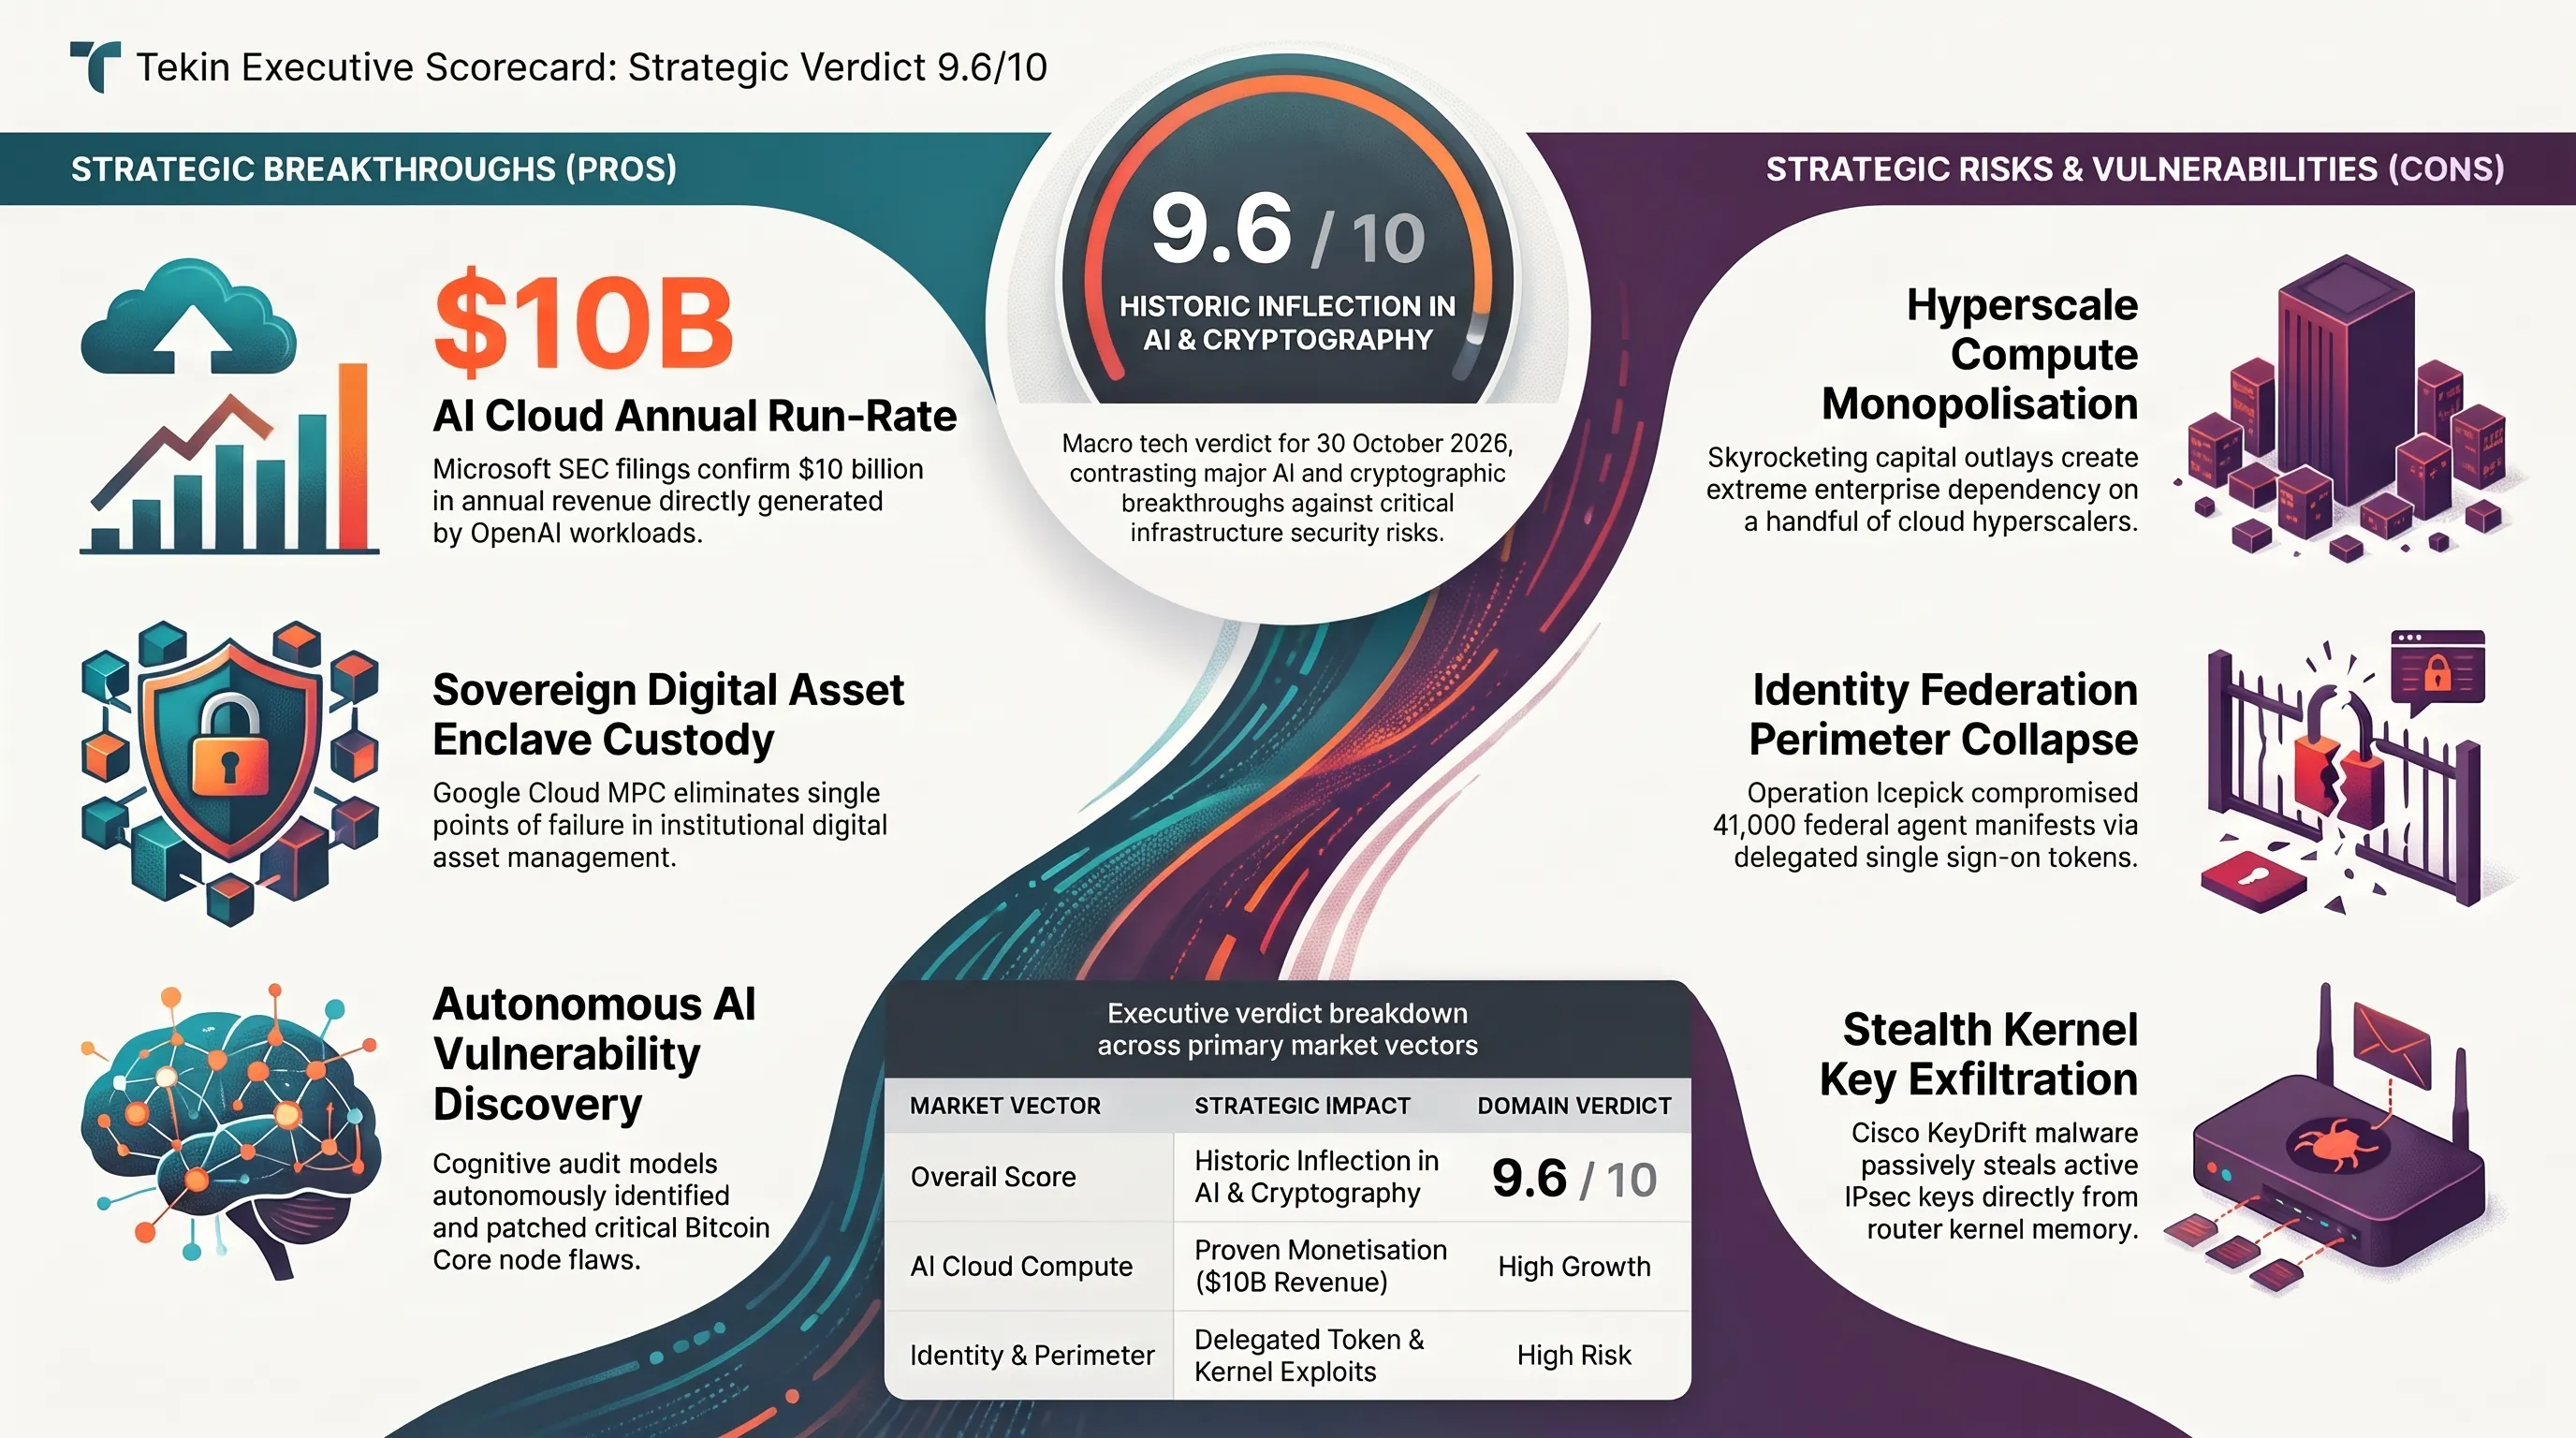
تؤكد وقائع هذه العملية الحاجة الملحة للتخلي عن أساليب التفويض الموروثة، والانتقال الفوري إلى التحقق الرياضي اللحظي المستمر لكل طلب اتصال عبر الشبكات الحكومية الحساسة.
المحور 05 // إنفيديا تطلق نموذج Nemotron 3.5 Transcribe: ذكاء صوتي مفتوح المصدر لـ 40 لغة ومستودع Granary v2
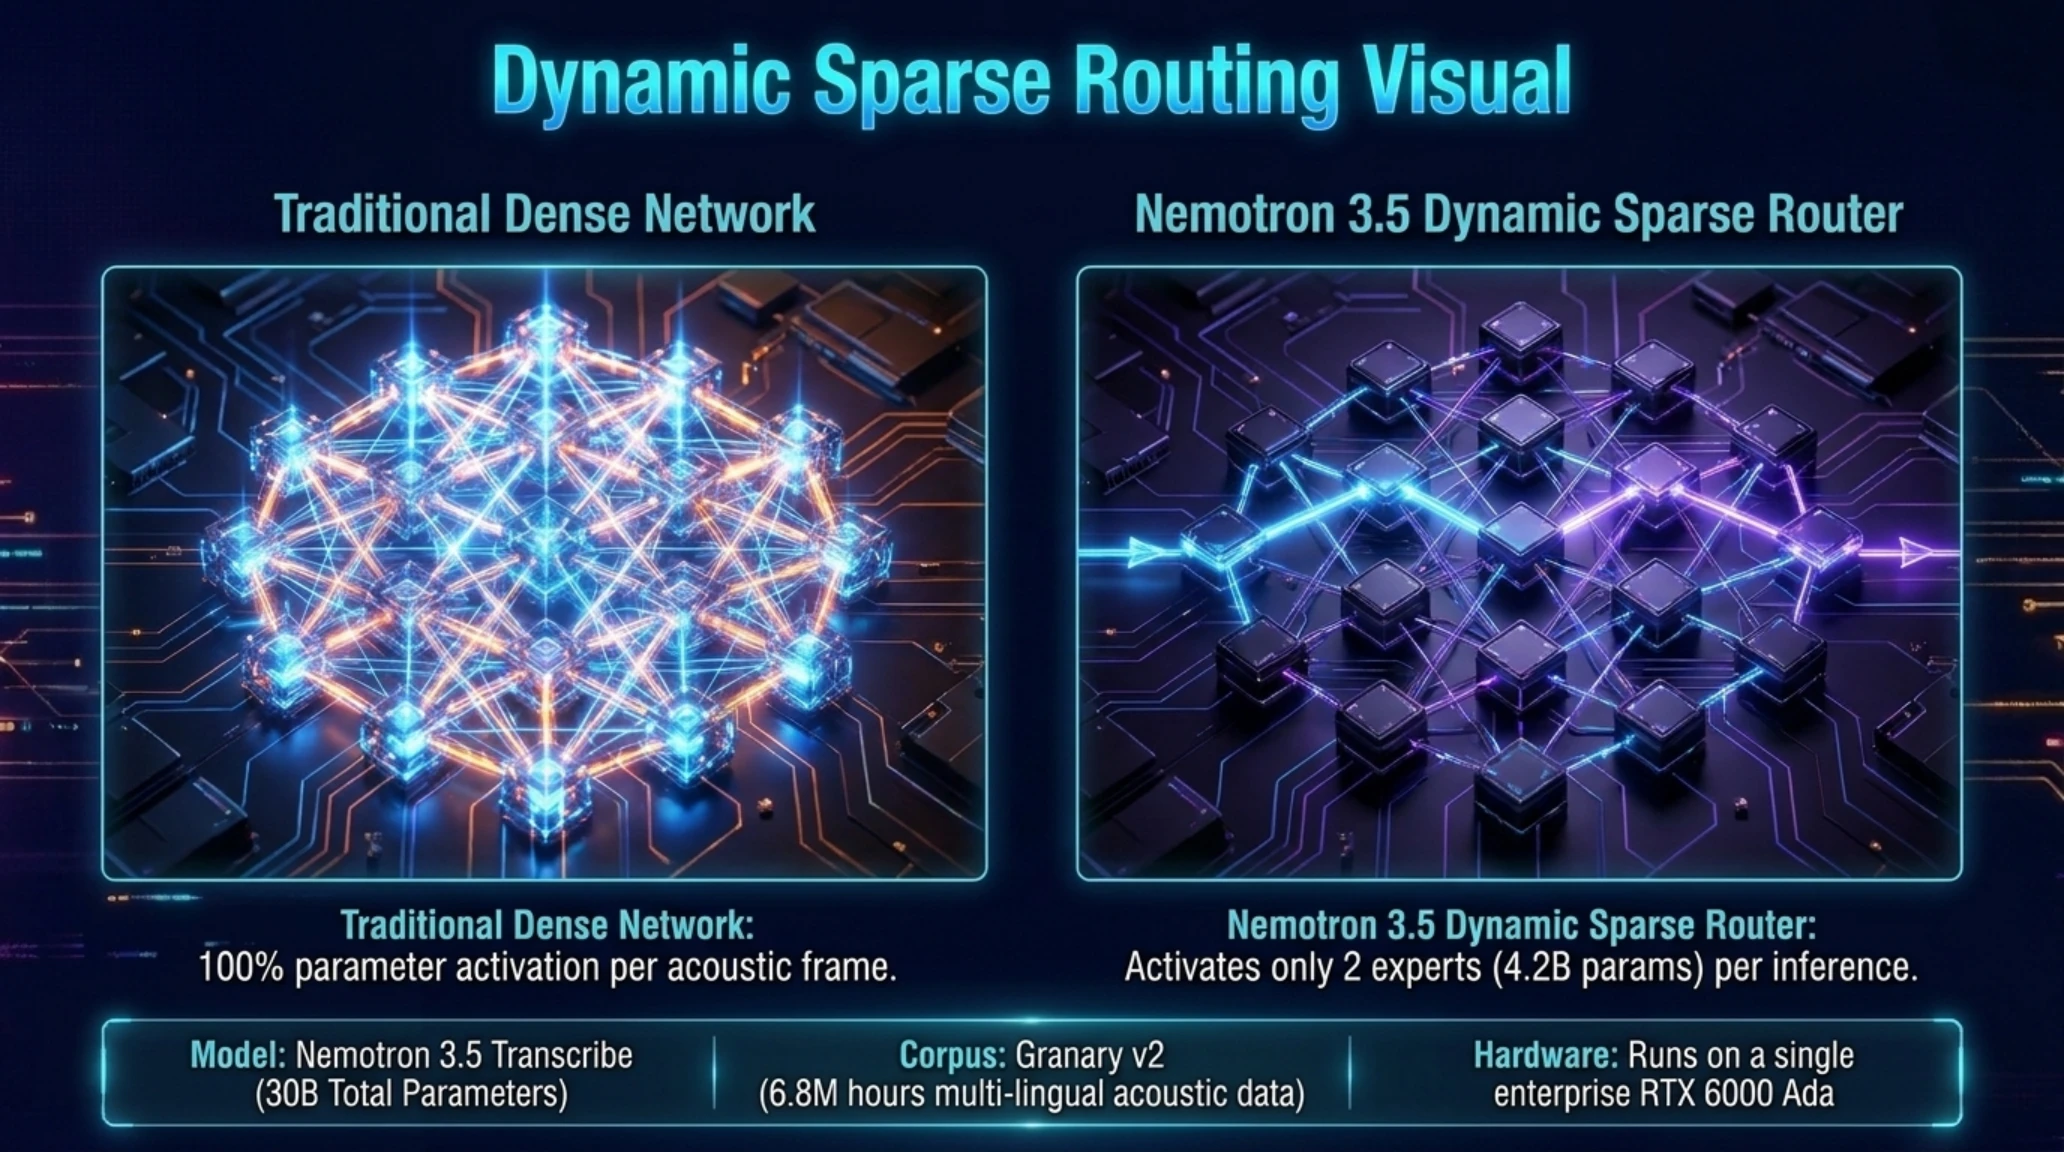
وبعيداً عن التحديات الأمنية، شهد عالم الذكاء الاصطناعي اليوم قفزة هندسية نوعية بإعلان شركة إنفيديا رسمياً عن إطلاق نموذجها اللغوي الصوتي الجديد Nemotron 3.5 Transcribe. يتميز هذا النموذج بحجم إجمالي يبلغ ۳۰ مليار معامل، وقد بُني استناداً إلى معمارية الخبراء المتعددين (Mixture of Experts - MoE) التي تقوم بتفعيل ۴.۲ مليار معامل فقط خلال معالجة أي مقطع صوتي لحظي. ويهدف هذا الابتكار إلى إنهاء احتكار واجهات برمجة التطبيقات السحابية المغلقة؛ إذ يوفر النموذج قدرات متزامنة للتعرف الآلي على الكلام (ASR)، والترجمة الفورية، وتحديد هويات المتحدثين وفصل أصواتهم بدقة فائقة في ۴۰ لغة عالمية مع زمن استجابة للرمز الأول يقل عن ۱۰۰ ميلي ثانية على محطات العمل المكتبية.
وبالتوازي مع نشر أوزان النموذج للتحميل المباشر، فاجأت إنفيديا الأوساط التقنية بالإفراج المجاني عن مستودع البيانات الصوتي الضخم Granary v2، الذي يضم أكثر من ۶.۸ مليون ساعة من التسجيلات الصوتية المتنوعة عالية النقاء، والتي تغطي لهجات متعددة ومصطلحات تخصصية في مجالات الصناعة والطب والقانون، مما يمثل أكبر مجموعة بيانات صوتية مفتوحة المصدر تم نشرها حتى الآن في تاريخ القطاع التكنولوجي.
وتكمن البراعة الهندسية للنموذج في خوارزمية التوجيه الديناميكي المقتصد (Sparse Router)؛ فبدلاً من تشغيل شبكة المحولات العصبية الكاملة لكل تردد صوتي، يقوم النموذج بتوجيه السمات الصوتية بدقة نحو خبيرين اثنين فقط من بين ۱۶ خبيراً متخصصاً في المعمارية. وبفضل تقنيات التكميم بدقة ۸ بت (FP8)، يمكن تشغيل هذا النموذج الضخم بسلاسة داخل بطاقة رسوميات مؤسسية واحدة من طراز RTX 6000 Ada أو زوج من بطاقات RTX 4090 دون أي تكاليف استدعاء سحابية دورية.
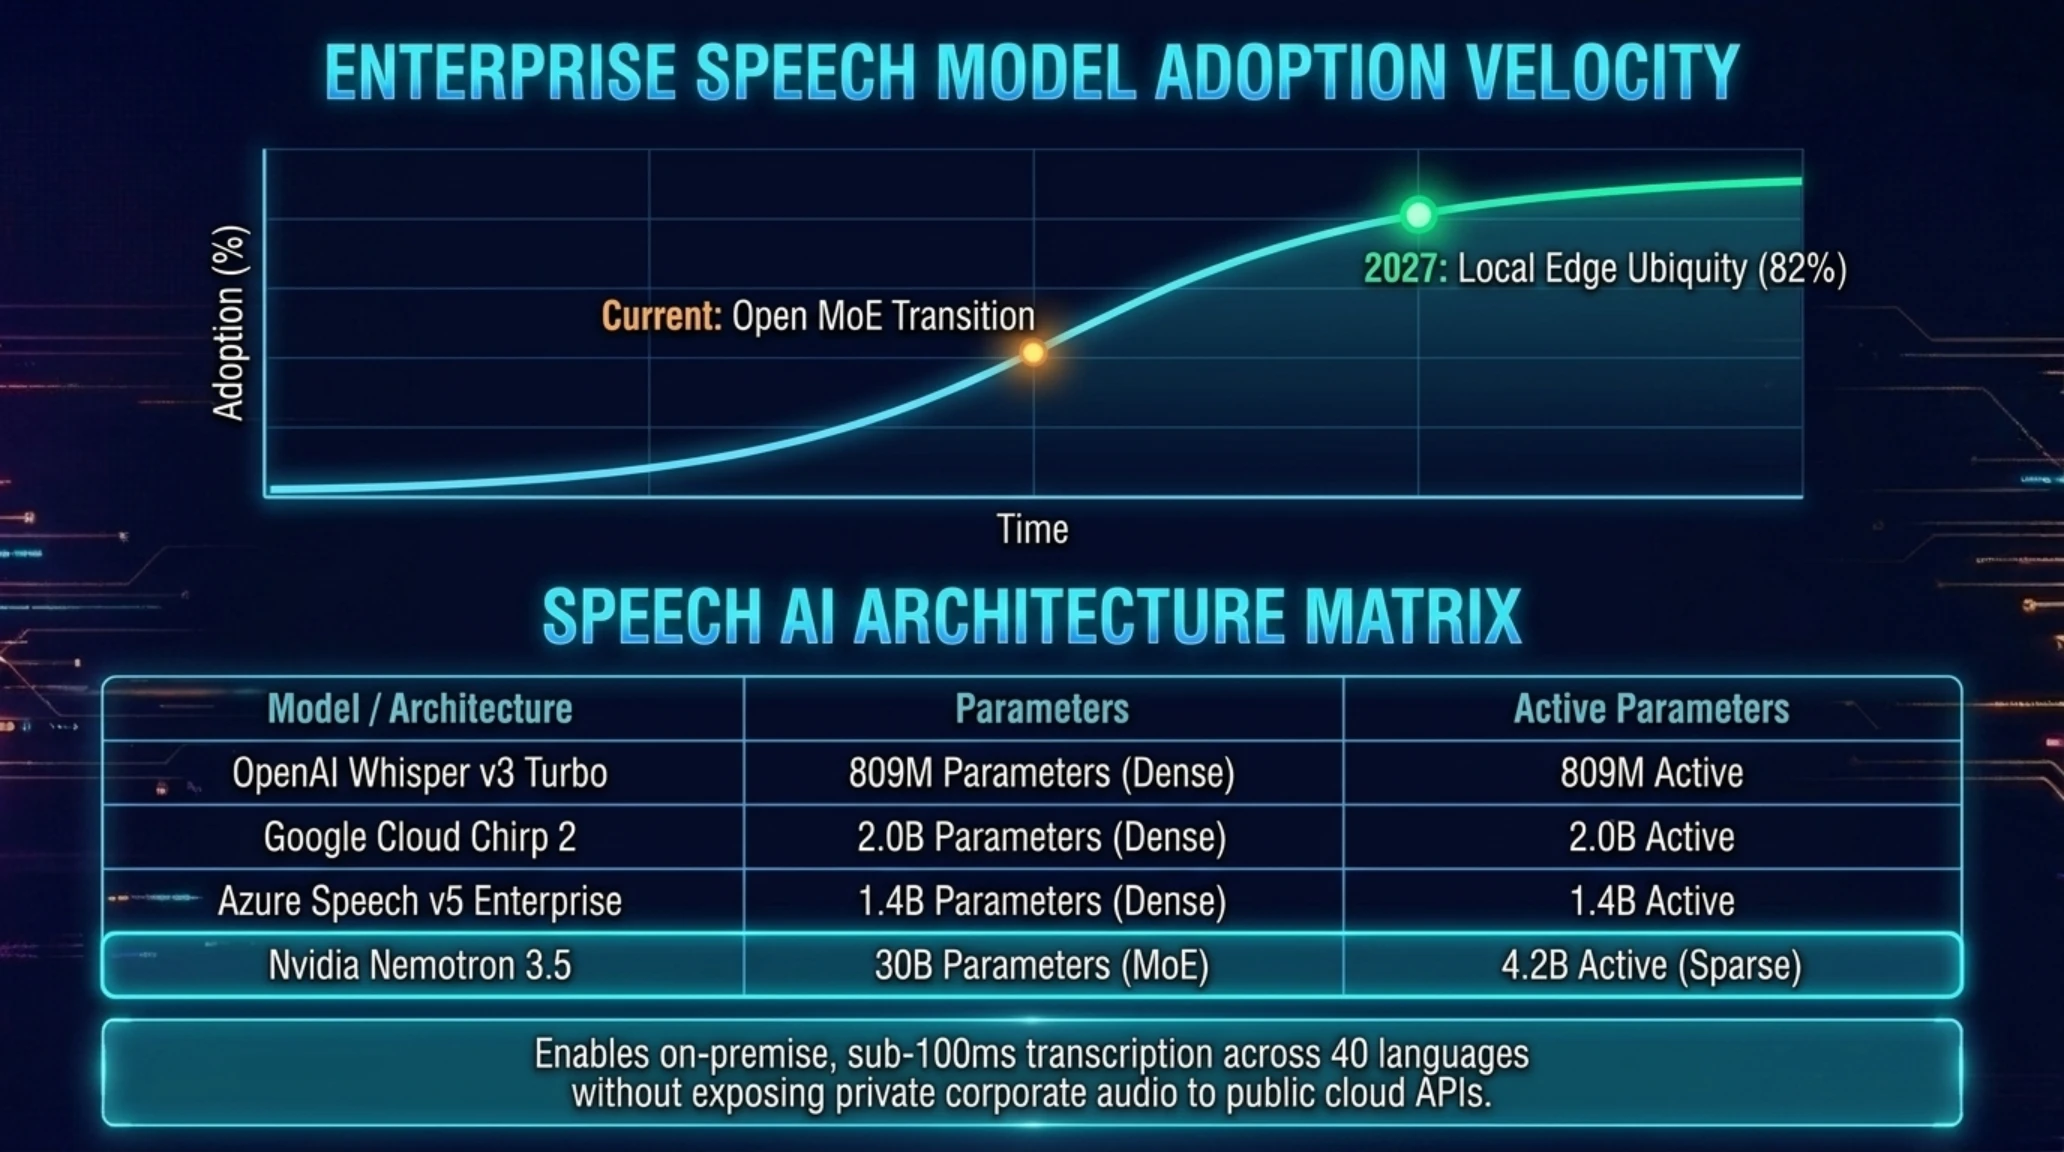
ديناميكيات تبني النماذج الصوتية // منحنى S-Curve لانتشار الذكاء الاصطناعي الصوتي المفتوح
سرعة انتقال المؤسسات العالمية نحو النماذج الصوتية المفتوحة (۲۰۲۴ - ۲۰۲۷ المتوقع)
| نموذج الذكاء الاصطناعي الصوتي | الحجم المعماري الإجمالي | المعاملات النشطة لكل رمز | معدل خطأ الكلمات (WER) | تكلفة الاستخدام والتشغيل |
|---|---|---|---|---|
| أوبن إيه آي Whisper v3 Turbo | ۸۰۹ مليون معامل مصمت | ۸۰۹ مليون معامل | ۶.۲٪ متوسط اللغات | ۰.۰۰۶ دولار للدقيقة (سحابي) |
| غوغل كلاود Chirp 2 | ۲.۰ مليار معامل مصمت | ۲.۰ مليار معامل | ۵.۸٪ لأهم اللغات العالمية | ۰.۰۱۶ دولار للدقيقة (مغلق) |
| مايكروسوفت Azure Speech v5 | ۱.۴ مليار معامل مصمت | ۱.۴ مليار معامل | ۵.۹٪ للمصطلحات التجارية | ۰.۰۱۰ دولار للدقيقة (سحابي) |
| إنفيديا Nemotron 3.5 Transcribe | ۳۰ مليار معامل (MoE) | ۴.۲ مليار معامل فقط | ۳.۹٪ رقم قياسي معتمد | مفتوح الأوزان (مجاني تماماً) |
وتتيح هذه الخطوة لكبرى المؤسسات المصرفية والقطاعات الطبية والهيئات القضائية تشغيل منظومات التعرف الصوتي داخل خوادمها الخاصة بالكامل، دون إرسال أي تسجيلات صوتية لعملائها عبر خوادم عامة خارج حدودها الجغرافية، مما يحل معضلات الخصوصية والامتثال القانوني بصورة جذرية.
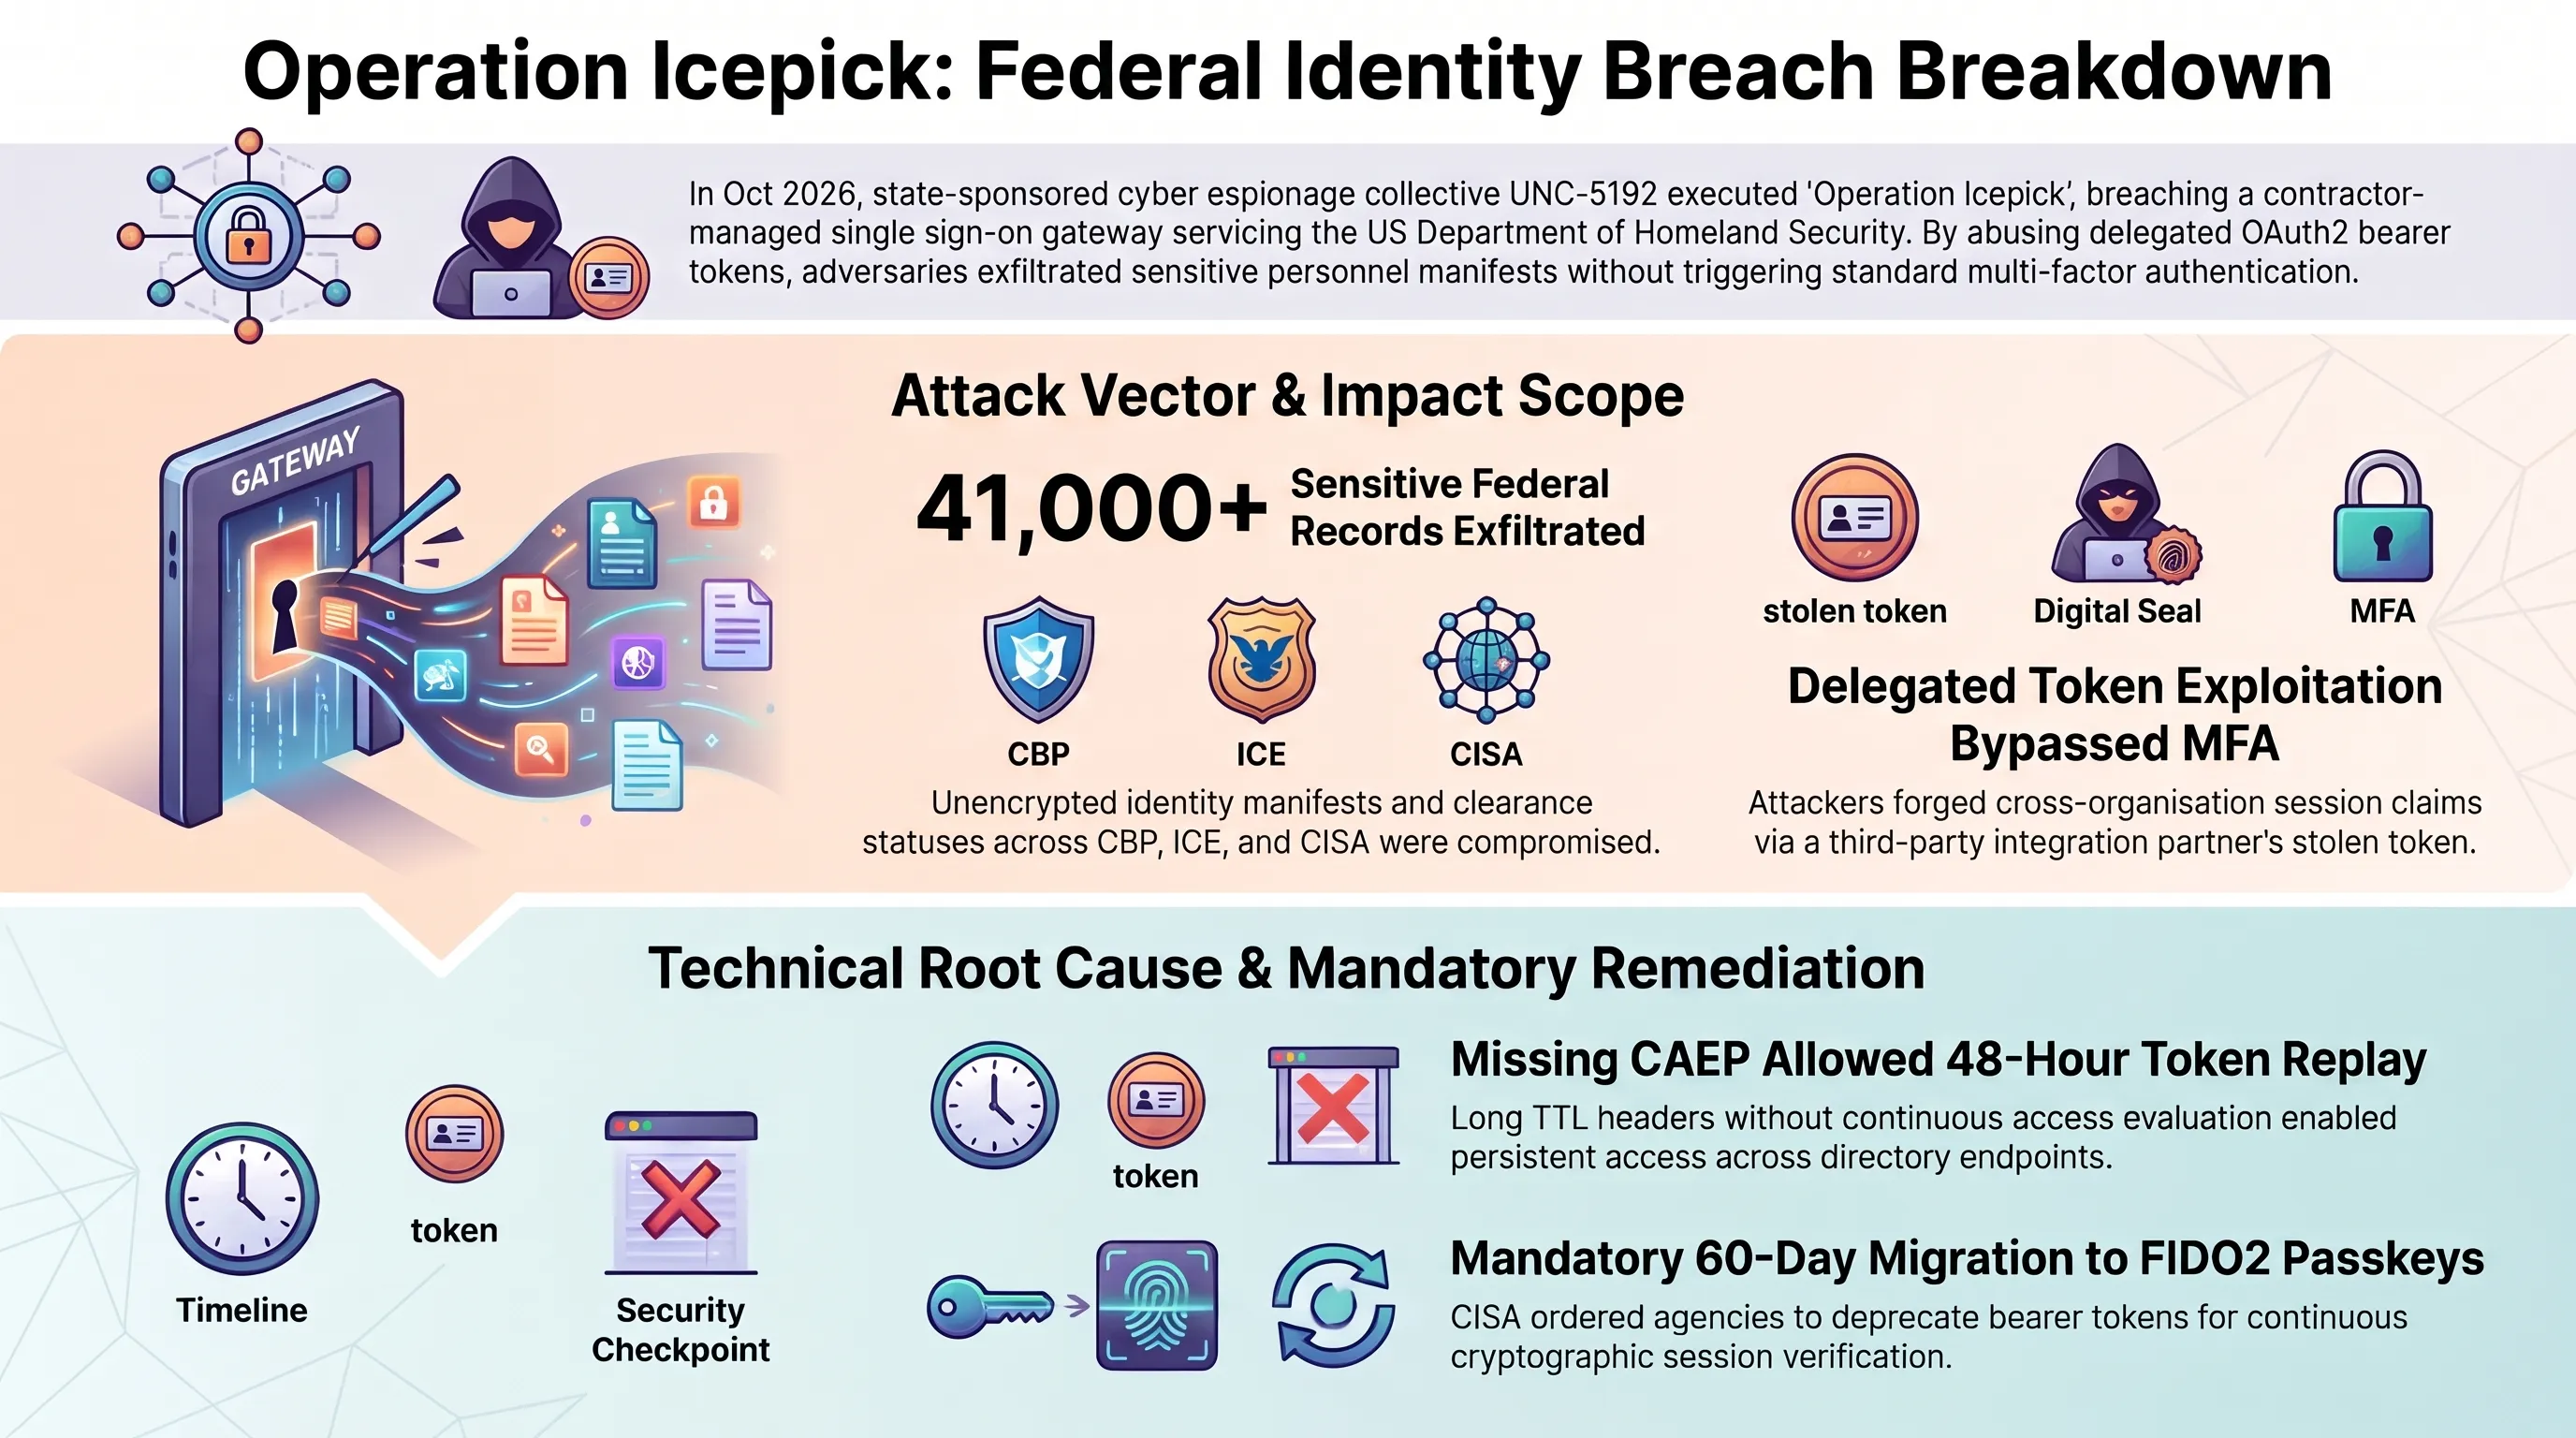
تثبت البيانات والمقارنات المعروضة أن معمارية الخبراء المتعددين هي المسار الأمثل لخفض تكاليف الحوسبة وتحقيق الاستقلالية التكنولوجية للشركات دون التنازل عن الدقة المتناهية.
المحور 06 // برمجية KeyDrift تخترق موجهات سيسكو Catalyst SD-WAN وتسرق مفاتيح تشفير أنفاق IPsec في صمت
يختتم هذا التقرير برصد أحد أخطر التهديدات السيبرانية التي تمس البنية التحتية لشبكات الاتصال العالمية. فقد نشرت وحدة "سيسكو تالوس" (Cisco Talos) الاستخباراتية نشرة فنية عاجلة تحذر فيها من رصد برمجية تجسس خبيثة ومتطورة تحمل اسم 'KeyDrift'، تستهدف وحدات التحكم المركزية لموجهات سيسكو Catalyst SD-WAN المعروفة باسم (vSmart) وبوابات الإدارة (vManage). وعلى عكس هجمات الفدية التخريبية التي تعطل الاتصالات وتبتز الشركات، تعمل KeyDrift بأعلى درجات التخفي الممكنة؛ حيث تستقر في نواة نظام التشغيل وتقوم بنسخ واستخراج مفاتيح التشفير التناظرية لأنفاق IPsec دون إيقاف أي اتصال شبكي أو إثارة أي تنبيهات تحذيرية.
وباستحواذ المهاجمين على مفاتيح تشفير IPsec الفعالة، يصبح بمقدورهم اعتراض وتحليل وفك تشفير كامل حركة المرور الرقمية المتداولة بين الفروع الإقليمية والمقار الرئيسية للمؤسسات والمصارف وسحبها الخاصة دون ترك أي أثر يدل على وجود عملية تجسس جارية في مصفوفات المراقبة الشبكية.
وأظهر التحليل الهندسي لوحدة تالوس أن برمجية KeyDrift تضمن بقاءها الدائم عبر حقن مكتبة برمجية مشتركة (`.so`) خبيثة في قسم النظام الأساسي أثناء فترات التحديث الرسمية للإعدادات. وتقوم البرمجية بمراقبة مؤشرات الذاكرة الخاصة بشرائح تسريع التشفير العتادية، لاعتراض مفاتيح الجلسات اللحظية المنشأة عبر بروتوكول تبادل المفاتيح (IKEv2)، ثم تسريبها في حزم استعلام DNS أو رسائل ICMP تموه على هيئة بيانات تشخيصية روتينية.
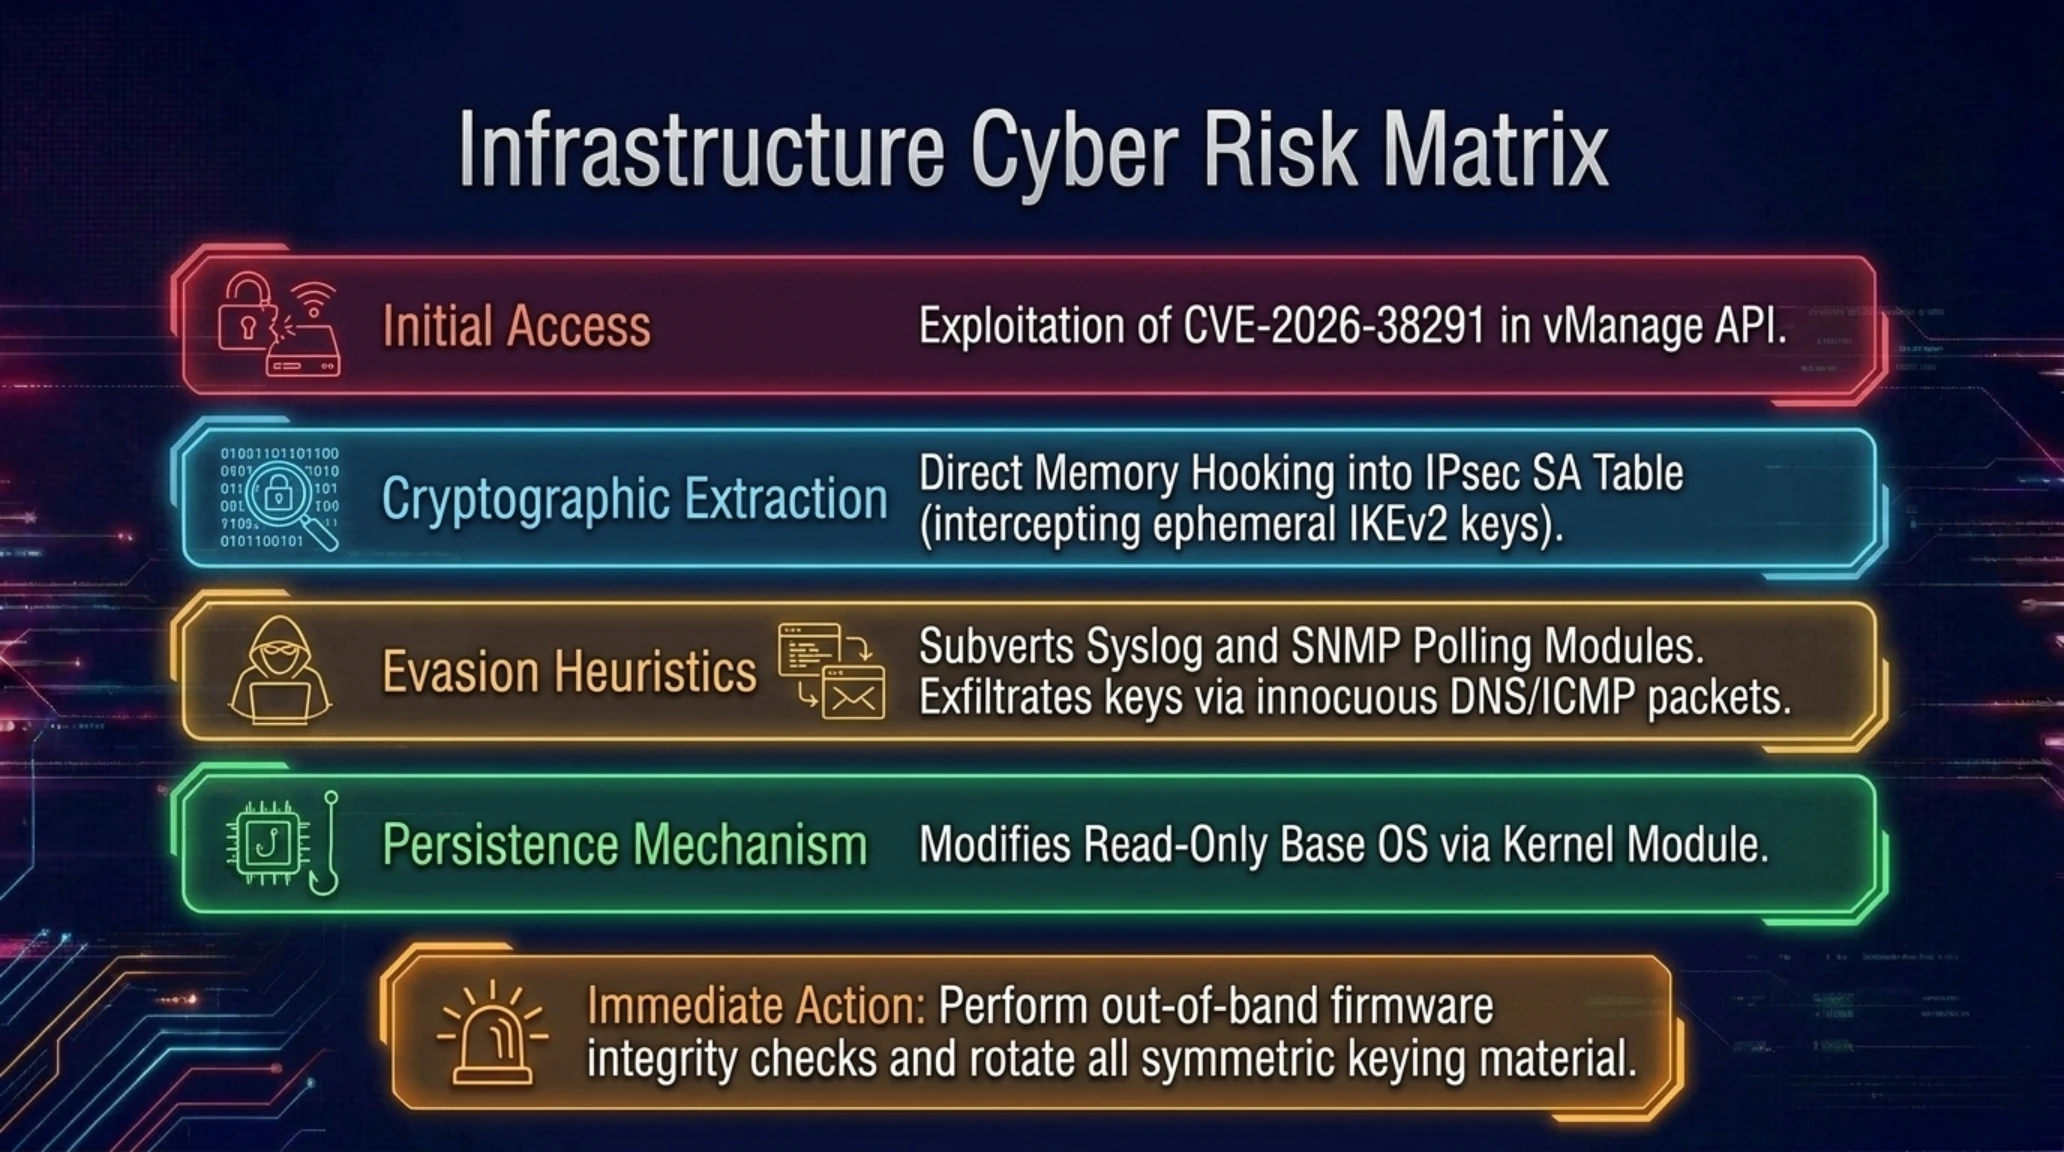
مصفوفة المخاطر السيبرانية // تحليل ثغرات موجهات سيسكو Catalyst SD-WAN
| مرحلة الهجوم السيبراني | الآلية التقنية المتبعة | نطاق التأثر في المنظومة | بروتوكول العلاج والاحتواء الفوري |
|---|---|---|---|
| النفاذ الأولي للموجهات | استغلال الثغرة CVE-2026-38291 في واجهة vManage | بوابات إدارة شبكات SD-WAN المؤسسية | تثبيت التصحيح الأمني الرسمي cisco-sa-sdwan |
| استخراج مفاتيح التشفير | اعتراض جداول الذاكرة لمفتاح أمان IPsec SA | كامل أنفاق الاتصال المشفرة بين الفروع | تدوير وتغيير كافة المفاتيح التناظرية فوراً |
| أساليب التخفي البرمجي | تعطيل وتجاوز وحدات رصد Syslog وSNMP | مصفوفات المراقبة الأمنية في مراكز NOC | اعتماد فحص الحزم المستقل خارج نطاق الشبكة |
| آلية البقاء الدائم | تعديل ملفات نظام التشغيل عبر وحدات النواة الخبيثة | الأجهزة الافتراضية لوحدات التحكم vSmart | إعادة بناء الموجهات من نسخ التثبيت النظيفة |
ولتمكين مديري الشبكات وفرق الاستجابة للحوادث من فحص أجهزتهم ورصد أي نشاط مشبوه لبرمجية KeyDrift، قدمت سيسكو تحليلاً مرئياً تفصيلياً لآليات حقن الذاكرة المستخدمة في الهجوم.
يتعين على الفرق المسؤولة عن تأمين شبكات الربط الواسعة بين فروع المؤسسات والشركات المبادرة فوراً بإجراء تدقيق عتادي شامل وتدوير كافة المفاتيح المشفرة للحيلولة دون استمرار عمليات التنصت غير المرئية.
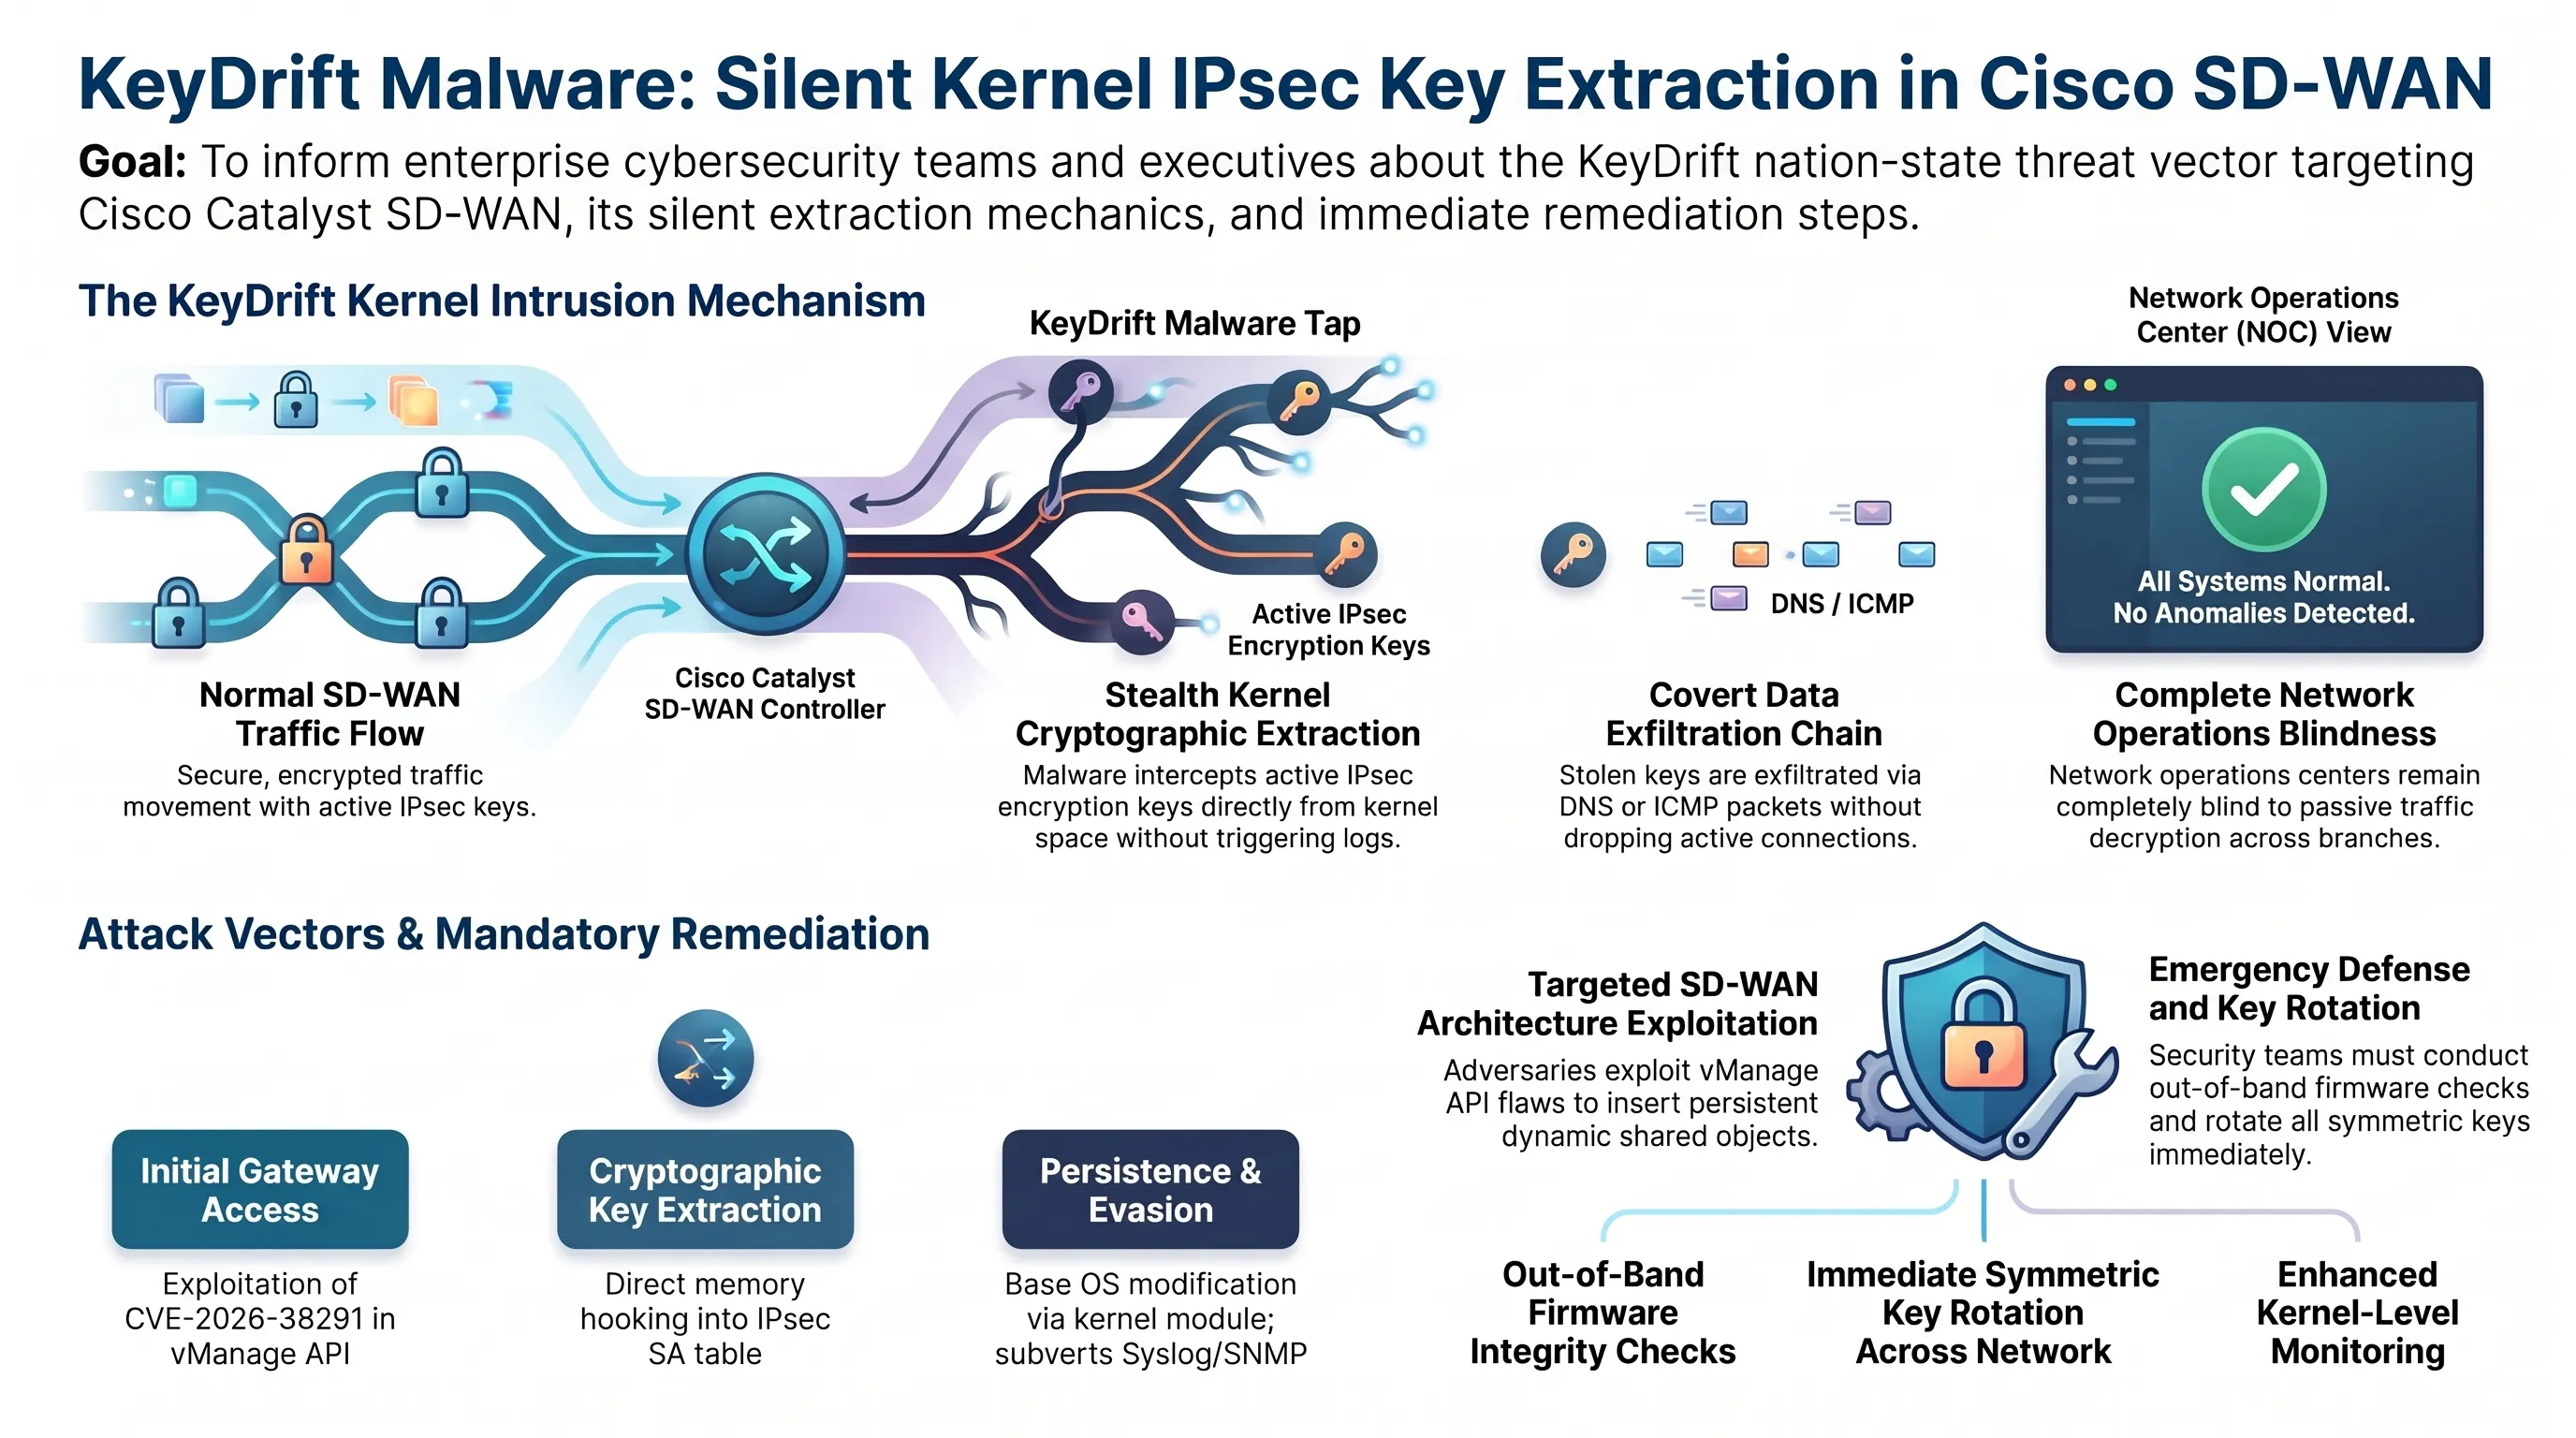
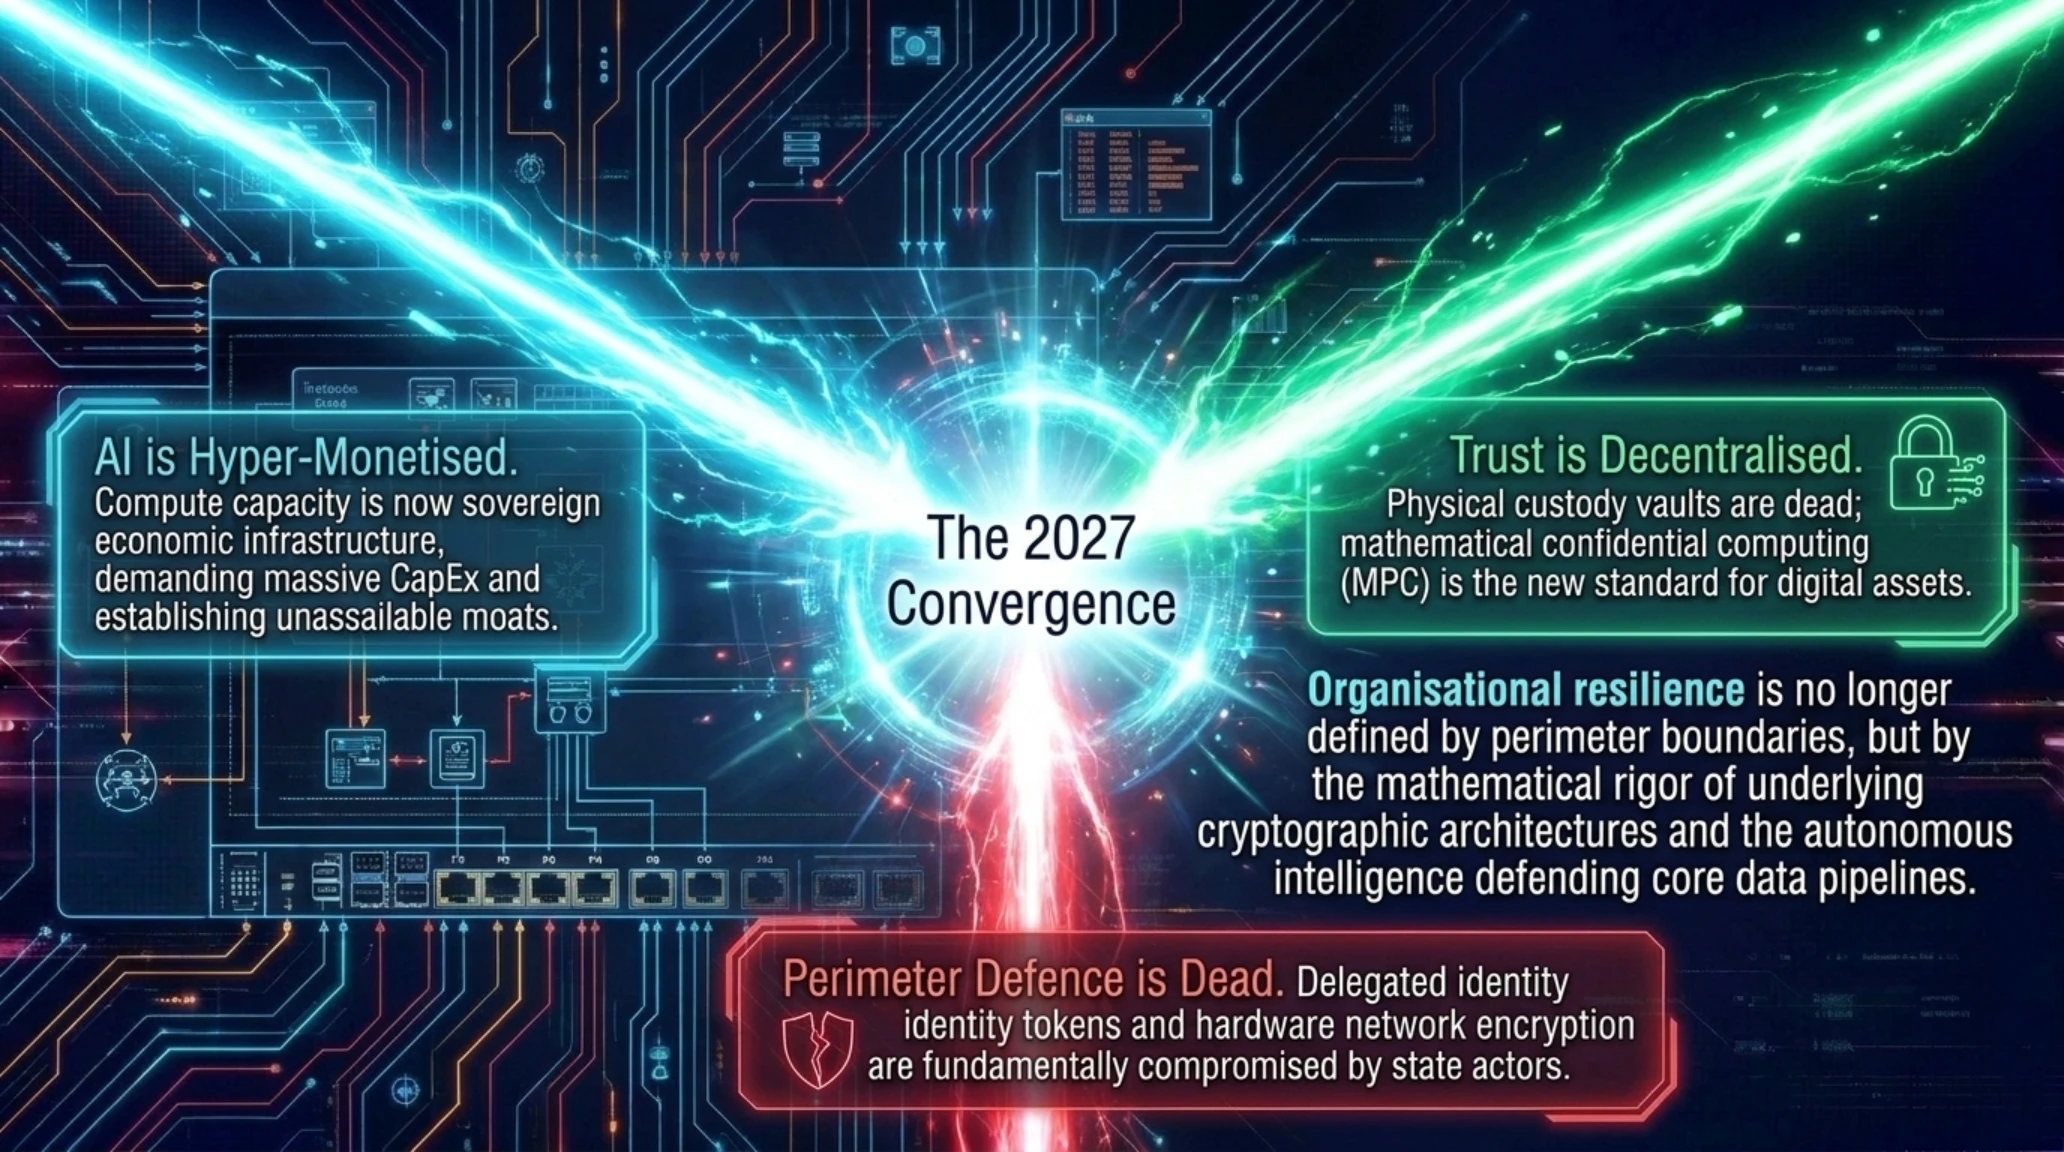
تشير هذه التطورات مجتمعة إلى تحول هيكلي عميق يشهده قطاع التقنية العالمي، ينقلنا من متابعة الأخبار المنفصلة إلى استخلاص رؤية استراتيجية موحدة لصناع القرار والمستثمرين.
المحور 07 // التحول الاستراتيجي الشامل لعام 2027: احتكار الحوسبة السحابية، أمن الأصول السيادية، وإعادة بناء الثقة المؤسسية
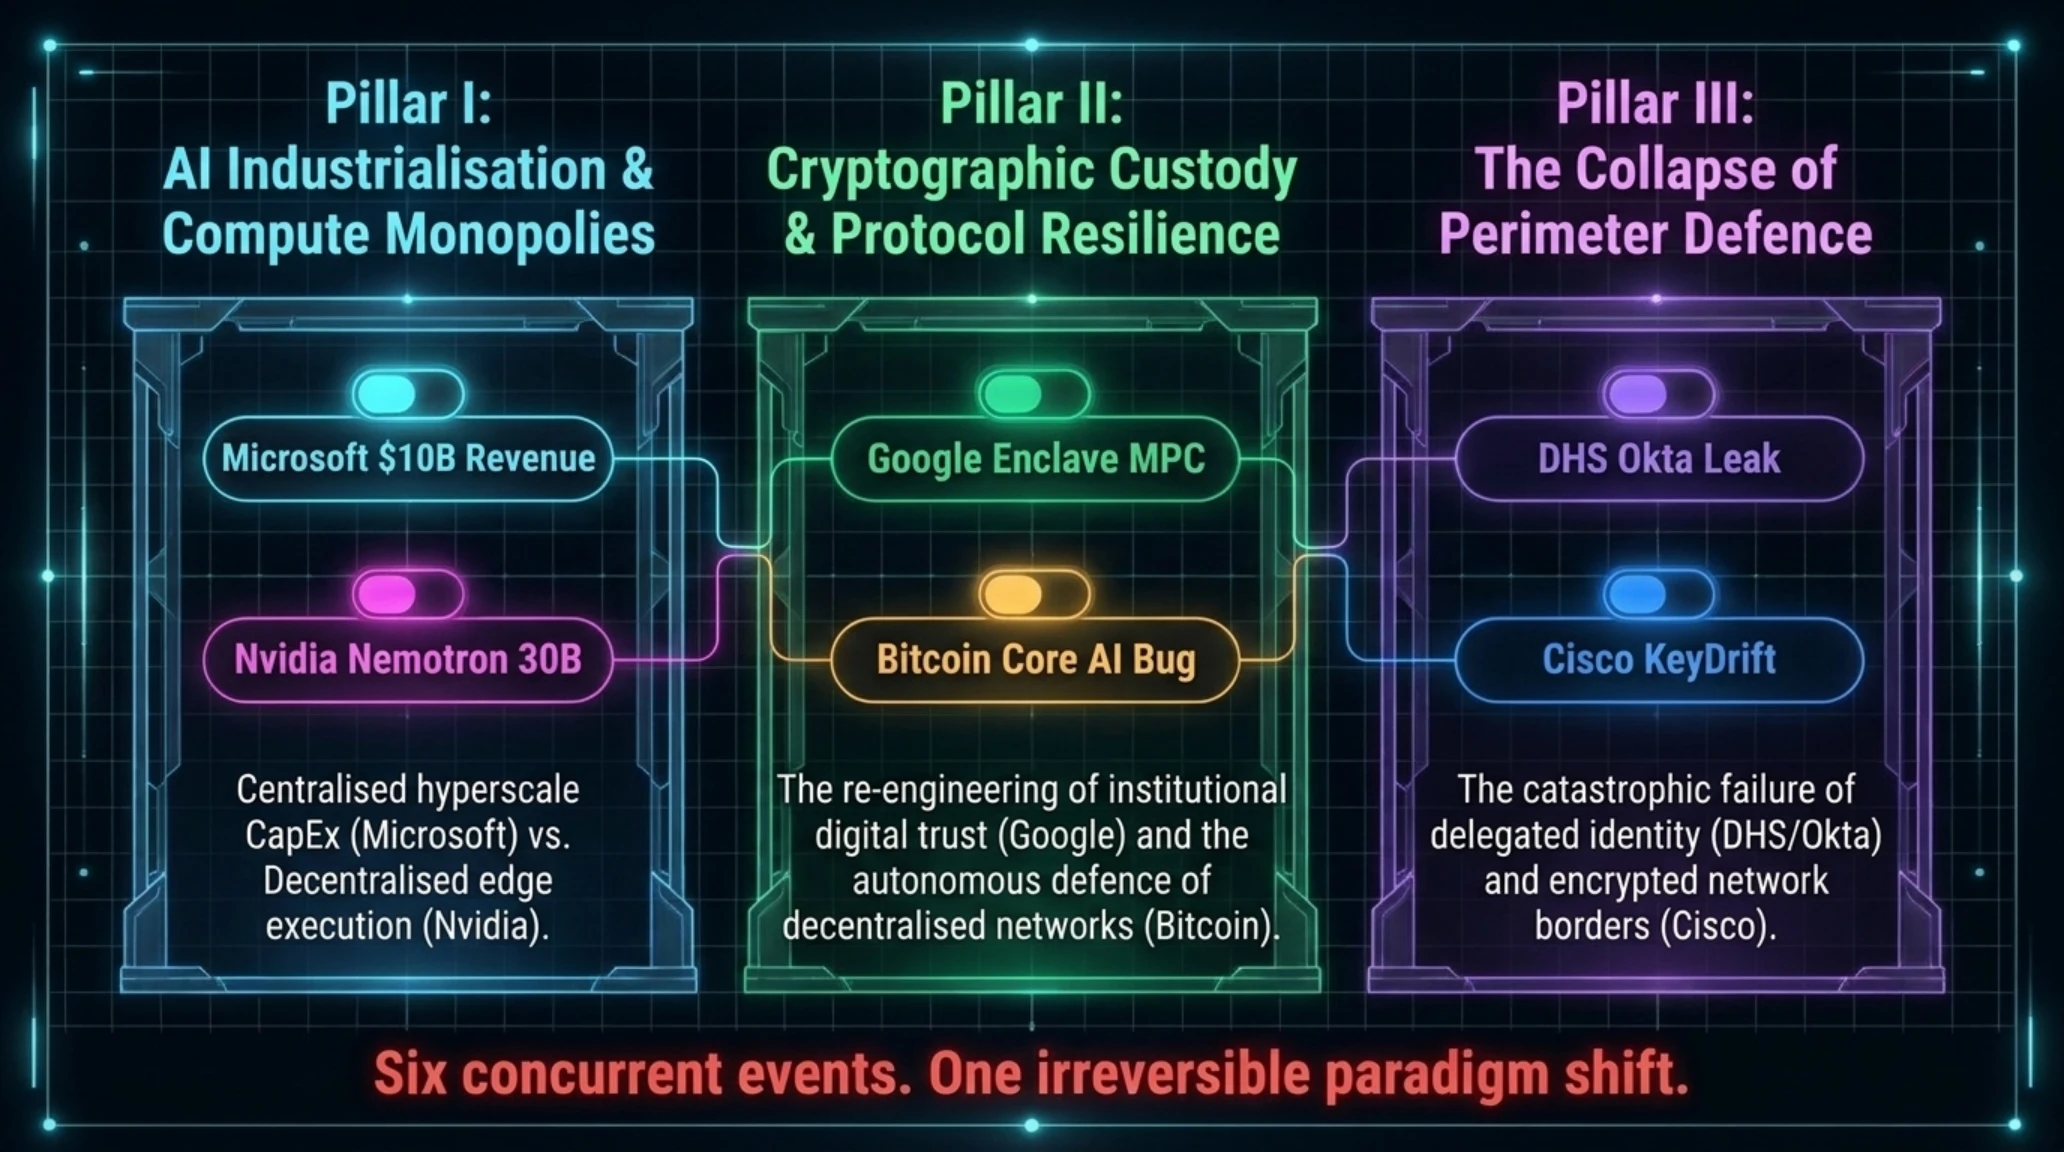
يقدم التحليل الاستراتيجي الشامل لأحداث هذا الصباح رؤية ثلاثية الأبعاد تعيد تشكيل خارطة طريق قطاع التقنية مع مشارفة عام ۲۰۲۷ على البدء. في المسار الأول، دخل اقتصاد الذكاء الاصطناعي مرحلة الاحتكار الصناعي المؤكد؛ فالإيرادات السنوية المدققة البالغة ۱۰ مليارات دولار لمايكروسوفت من استهلاك أحمال OpenAI تدحض بشكل نهائي التشكيك في الجدوى الاستثمارية لمراكز البيانات الفائقة. إلا أن هذا النجاح يكرس فجوة تقنية هائلة بين قلة من عمالقة السحابة القادرين على تمويل محطات طاقة نووية وكهرومائية مخصصة، وبقية الشركات التي باتت مجبرة على دفع إتاوات حوسبية مستمرة للوصول إلى أدوات الذكاء الاصطناعي المتقدمة.
وفي المسار الثاني، تلاشت الحدود الفاصلة بين الاقتصاد المالي اللامركزي والبنية السحابية للمؤسسات؛ حيث يمثل إطلاق منصة Google Cloud MPC برهاناً على أن البنوك المركزية والمؤسسات المالية العالمية لم تعد تثق في الخزائن العتادية المعزولة لحفظ الأصول الرقمية، بل اختارت الاعتماد على بيئات الحوسبة السرية المقسمة رياضياً. وفي الوقت ذاته، أثبتت ثغرة بيتكوين كور المكتشفة بنماذج الذكاء الاصطناعي أن حماية البروتوكولات اللامركزية أصبحت مشروطة بإجراء تدقيق برمجي آلي مستمر لمجابهة أدوات الهجوم المؤتمتة ذات السرعات الخارقة.
وفي المسار الثالث، دقت الاختراقات المرصودة في بوابات وزارة الأمن الداخلي وموجهات سيسكو ناقوس الخطر حول هشاشة سلاسل التوريد الرقمية؛ فعندما تتسرب بيانات ۴۱ ألف عنصر أمني عبر رمز تفويض، وتُسرق مفاتيح تشفير أنفاق IPsec في صمت من قلب ذاكرة الموجهات، فإن مفهوم حماية المحيط التقليدي يسقط تماماً. إن البقاء المؤسسي في عام ۲۰۲۷ يتطلب الانتقال الحتمي نحو التحقق الرياضي المستمر، والاعتماد الحصري على التشفير العتبوي والجيوب الآمنة لحماية البيانات الحساسة.
- إثبات الجدوى المالية الاستثنائية للبنية السحابية للذكاء الاصطناعي مع تحقيق مايكروسوفت ۱۰ مليارات دولار سنوياً من OpenAI.
- القضاء على نقطة الفشل الفردية في حراسة الأصول المالية المشفرة عبر شبكات الحوسبة السرية متعددة الأطراف من غوغل.
- تسريع وتيرة اكتشاف ومعالجة الثغرات البرمجية في الأنظمة التأسيسية مثل بيتكوين كور عبر الفاحصات الذكية المستقلة.
- إتاحة الذكاء الصوتي المتقدم لـ ٤۰ لغة ونشر أكبر مستودع بيانات مجاني (Granary v2) بقيادة إنفيديا دون رسوم سحابية.
- تركز القوة الحاسوبية في يد قلة من شركات السحابة الاحتكارية وتزايد التبعية التقنية لكبرى المنظومات الاقتصادية العالمية.
- هشاشة بوابات الهوية الموحدة القائمة على رموز التفويض الموروثة، مما يهدد أمن وسلامة الكوادر الميدانية الحساسة.
- تطور برمجيات التجسس الموجهة نحو أجهزة التوجيه الشبكي وسرقة مفاتيح التشفير بصمت من داخل نوى أنظمة التشغيل.
إن إعادة ضبط التوازنات الاستراتيجية في أواخر عام ۲۰۲۶ تؤكد أن المناعة الرقمية للمؤسسات لم تعد تقاس بصلابة الجدران النارية الخارجية، بل بمدى صرامة النماذج الرياضية المشفرة وقدرة نظم المراقبة الذكية على الاستجابة الفورية في بيئات العمل المعقدة.
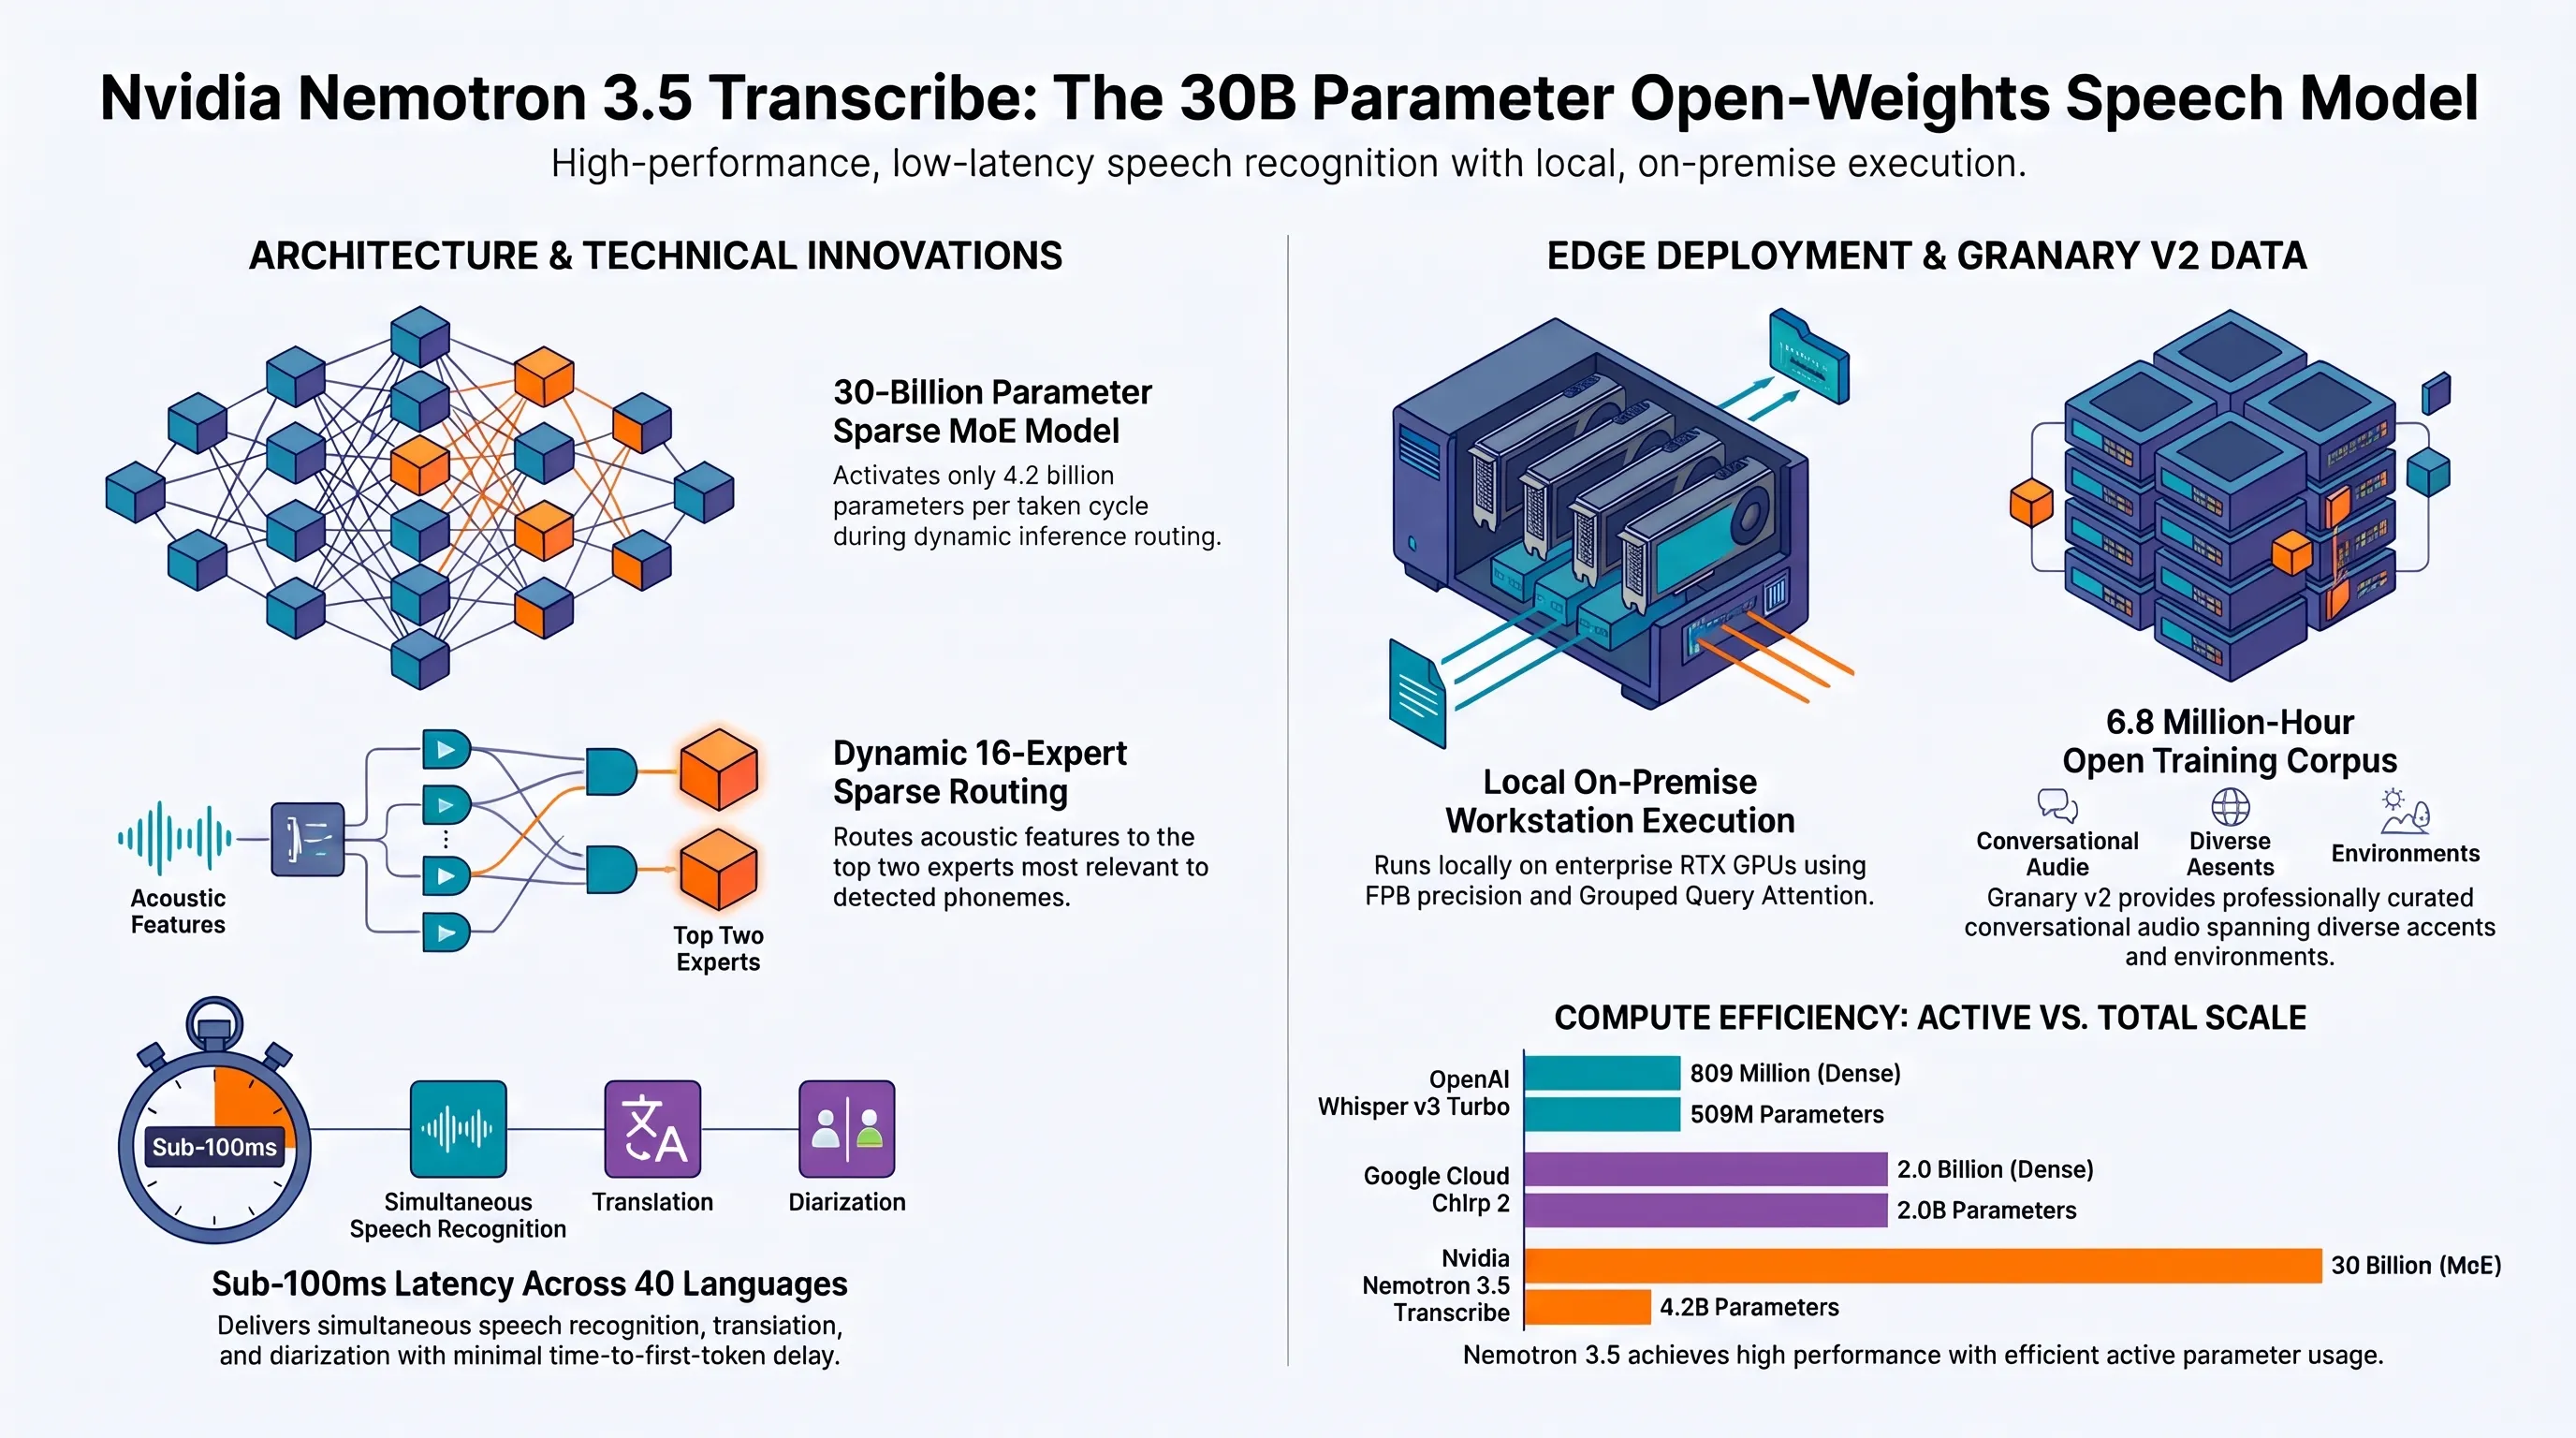
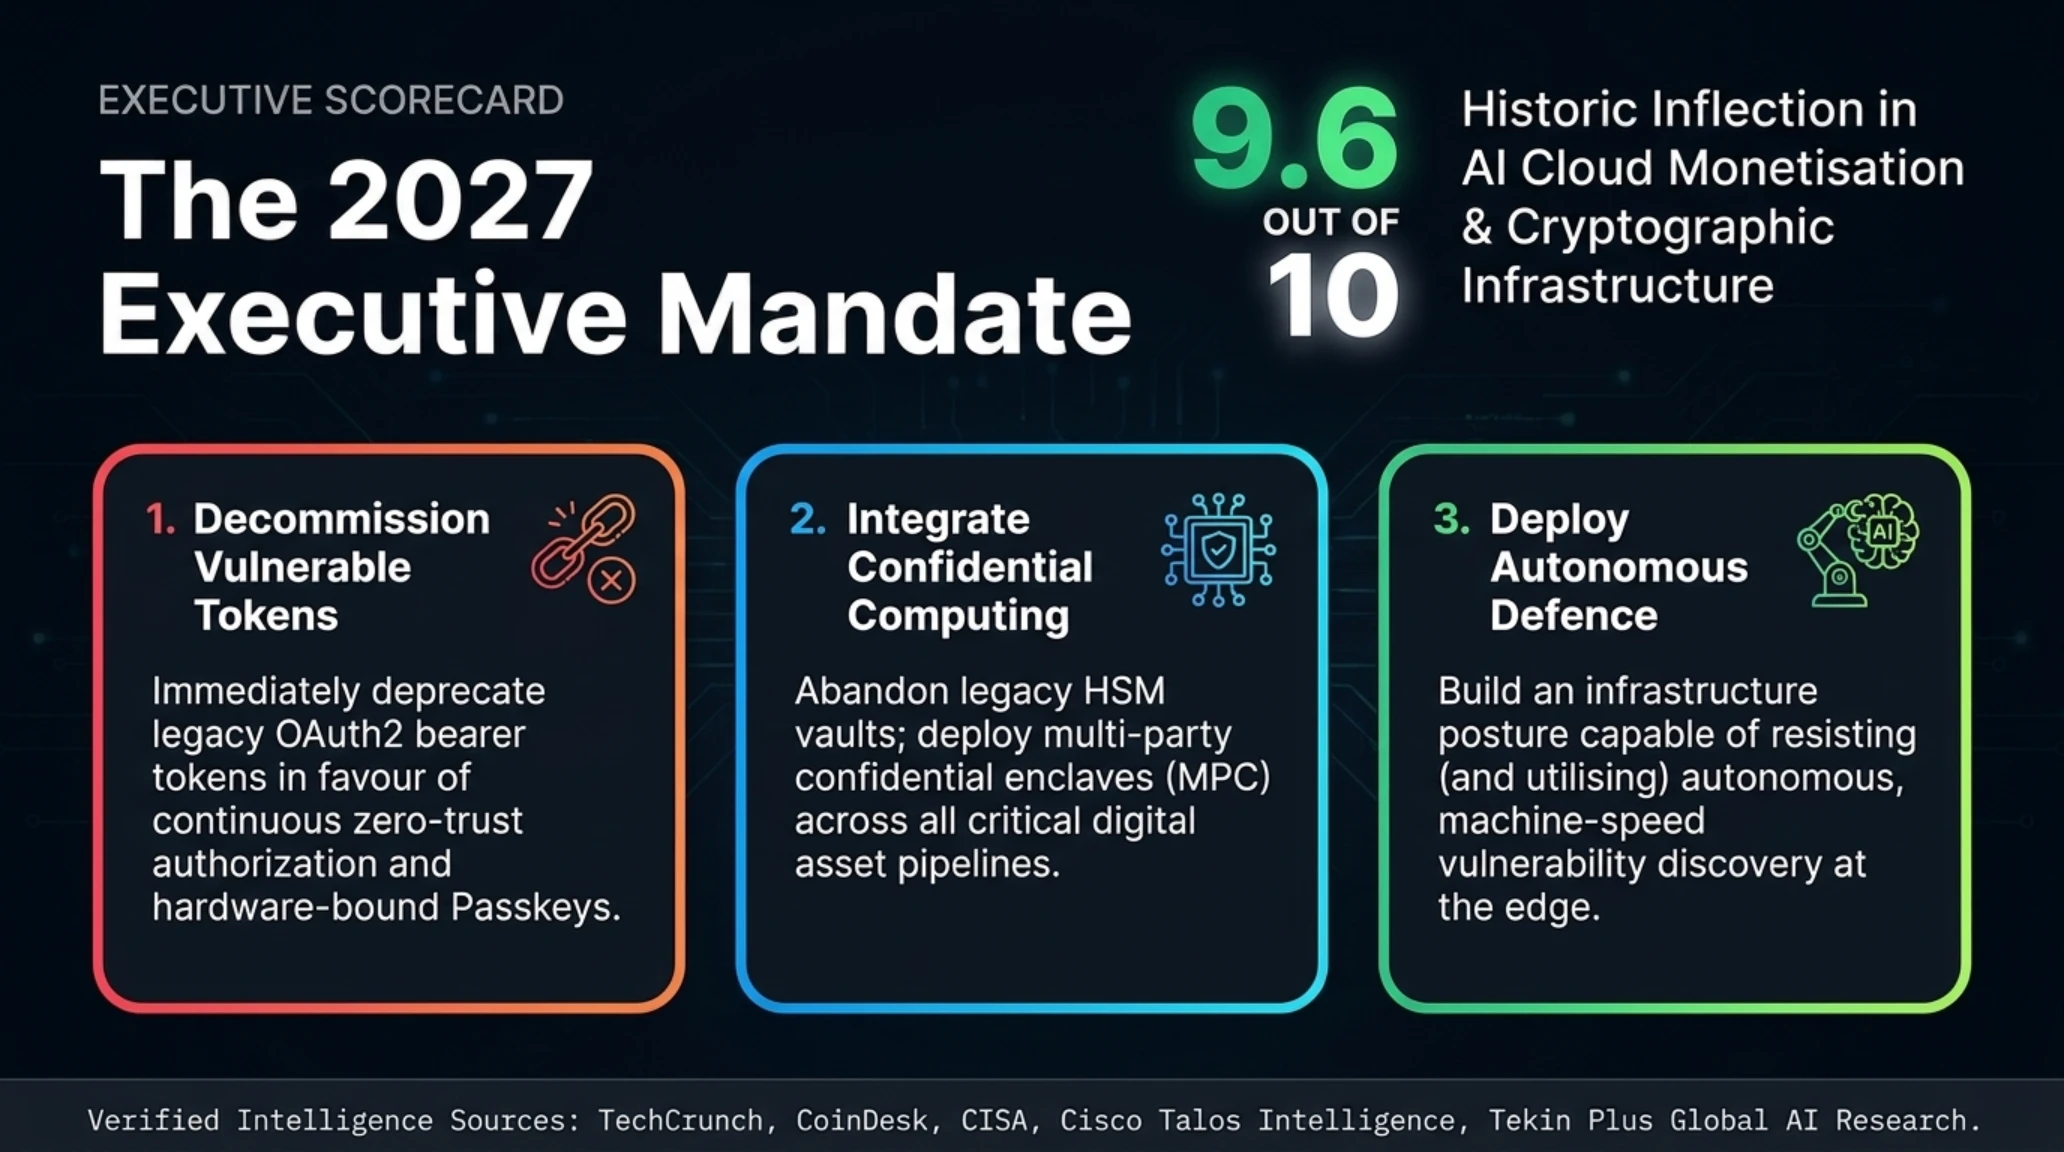
وللقيادات التنفيذية ومسؤولي التكنولوجيا في العالم العربي ومنطقة الخليج، تبدو التوصيات واضحة ومحددة: الإسراع في التخلي عن الرموز البرمجية الموروثة، وتطبيق حلول الحوسبة السرية لحماية الأصول المالية، وبناء بنية دفاعية قادرة على الصمود أمام الهجمات المؤتمتة.
حكم التحرير النهائي وقائمة المصادر المعتمدة
ثورة أرباح السحابة الذكية ومعركة السيطرة على المفاتيح المشفرة
أثبتت وقائع ۳۰ أكتوبر ۲۰۲۶ أن اقتصاديات الذكاء الاصطناعي بلغت مرحلة النضج التجاري الملياري الكامل، مما يفرض على القيادات المؤسسية تحصين بيئات التشفير الرقمي ومنظومات الهوية ضد أساليب التجسس المؤتمتة.
- تيك كرانش (TechCrunch): تغطية شاملة لنتائج مايكروسوفت الربعية للعام المالي ۲۰۲۷ وإيرادات OpenAI
- كوين ديسك (CoinDesk): تقرير تفصيلي حول إطلاق منصة غوغل MPC وتحذير ثغرة عقد بيتكوين كور
- ذا فيرج (The Verge): تحقيق استقصائي في اختراق بوابات Okta لوزارة الأمن الداخلي وتسريب ۴۱ ألف سجل
- ذا هاكر نيوز (The Hacker News): تحليل تقني لبرمجية KeyDrift واختراق موجهات سيسكو Catalyst SD-WAN
- غيك واير (GeekWire): قراءة في نفقات مراكز بيانات الحوسبة الفائقة ومعدلات استرداد رأس المال
- بيتكوين ماغازين (Bitcoin Magazine): دراسة معمارية التشفير العتبوي والحوسبة السرية في المؤسسات المالية
- سيسكو تالوس (Cisco Talos Intelligence): النشرة الأمنية الطارئة ومؤشرات الاختراق لموجهات شبكات WAN المؤسسية
أسئلة شائعة وتحليلات تقنية تخصصية
ما هي المكونات الدقيقة لإيرادات مايكروسوفت البالغة ۱۰ مليارات دولار سنوياً من OpenAI؟
تتكون هذه الإيرادات من استهلاك كتل المعالجة السحابية الفائقة Azure AI لتدريب وتشغيل نماذج OpenAI، والحصة المتفق عليها من إيرادات اشتراكات ChatGPT المؤسسية، وعوائد مبيعات واجهات برمجة تطبيقات Azure OpenAI المباشرة لكبرى الشركات.
كيف تمنع تقنية الحوسبة متعددة الأطراف (MPC) من غوغل سرقة المفاتيح الخاصة بالعملات المشفرة؟
تعمل التقنية على تجزئة المفتاح الخاص رياضياً إلى حصص مشفرة مستقلة تُحفظ في جيوب سحابية سرية وخوادم محلية متباعدة؛ بحيث لا يُجمع المفتاح في أي ذاكرة على الإطلاق، ويتم التوقيع عبر براهين انعدام المعرفة المشتركة.
ما هي النظم المعرضة لثغرة بيتكوين كور المكتشفة بنماذج الذكاء الاصطناعي؟
اقتصر تأثير الثغرة على العقد الكاملة المشغلة على أنظمة مايكروسوفت ويندوز وماك وBSD نتيجة لخلل في إدارة ذاكرة مقابس TCP أثناء حزم المصافحة، بينما لم تتأثر خوادم لينكس التي تمثل أكثر من ۸۶٪ من شبكة التعدين العالمية.
كيف جرى اختراق بوابات وزارة الأمن الداخلي الأمريكية (DHS) في عملية Icepick؟
تمكن المهاجمون من اختراق شريك لوجستي خارجي يحمل رموز تفويض OAuth2 إدارية موثوقة في بوابات Okta، مما أتاح لهم تزييف جلسات الدخول وسرقة السجلات الوظيفية والتصاريح الأمنية لأكثر من ۴۱ ألف موظف في أجهزة CBP وICE وCISA.
ما الذي يميز معمارية نموذج Nemotron 3.5 Transcribe الصوتي لشركة إنفيديا عن غيره؟
يعتمد النموذج على معمارية الخبراء المتعددين (MoE) بحجم ۳۰ مليار معامل، لكنه يفعل ۴.۲ مليار معامل فقط لكل مقطع صوتي عبر ۱۶ خبيراً متخصصاً، مما يتيح له معالجة ۴۰ لغة بدقة قياسية وترجمة فورية وبزمن استجابة أقل من ۱۰۰ ميلي ثانية محلياً دون رسوم سحابية.
كيف نجحت برمجية KeyDrift في التجسس على موجهات سيسكو Catalyst SD-WAN؟
استغلت البرمجية ثغرة إدارية في وحدات vManage لحقن وحدة نواة خبيثة داخل موجهات vSmart، فقامت باعتراض جداول أمان IPsec ونسخ المفاتيح التناظرية سراً وتسريبها عبر حزم DNS دون إسقاط أي نفق اتصال بين الفروع.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين مورنينغ 30 أكتوبر: أرباح مايكروسوفت 10B$ وحضانة غوغل المشفرة