تيكين أناليسيس | تفكيك ثغرة Broccoli2Shell؛ شلل بروتوكول Brotli (CVE-2026-111497) في البنية السحابية
يقوم الاقتصاد الرقمي الحديث على فرضية خفية مؤداها أن حزم البيانات المتدفقة عبر الشبكة العالمية يمكن ضغطها ونقلها وفك تشفيرها بزمن استجابة يقترب من الصفر ومعايير أمان رياضية مطلقة. على مدار العقد المنصرم، فرضت خوارزمية بروتلي (Brotli) التي طورتها شركة جوجل في عام 2015 نفسها كمعيار ذهبي لضغط بيانات الويب، متجاوزة أنظمة Gzip وZlib التقليدية، لتستحوذ على أكثر من 95 في المئة من متصفحات الإنترنت وشبكات توزيع المحتوى (CDNs) وبوابات الحوسبة السحابية، محققة وفراً استثنائياً في استهلاك النطاق الترددي يتراوح بين 20 إلى 30 في المئة في مليارات العمليات اليومية عبر بروتوكولات HTTP/2 وHTTP/3.
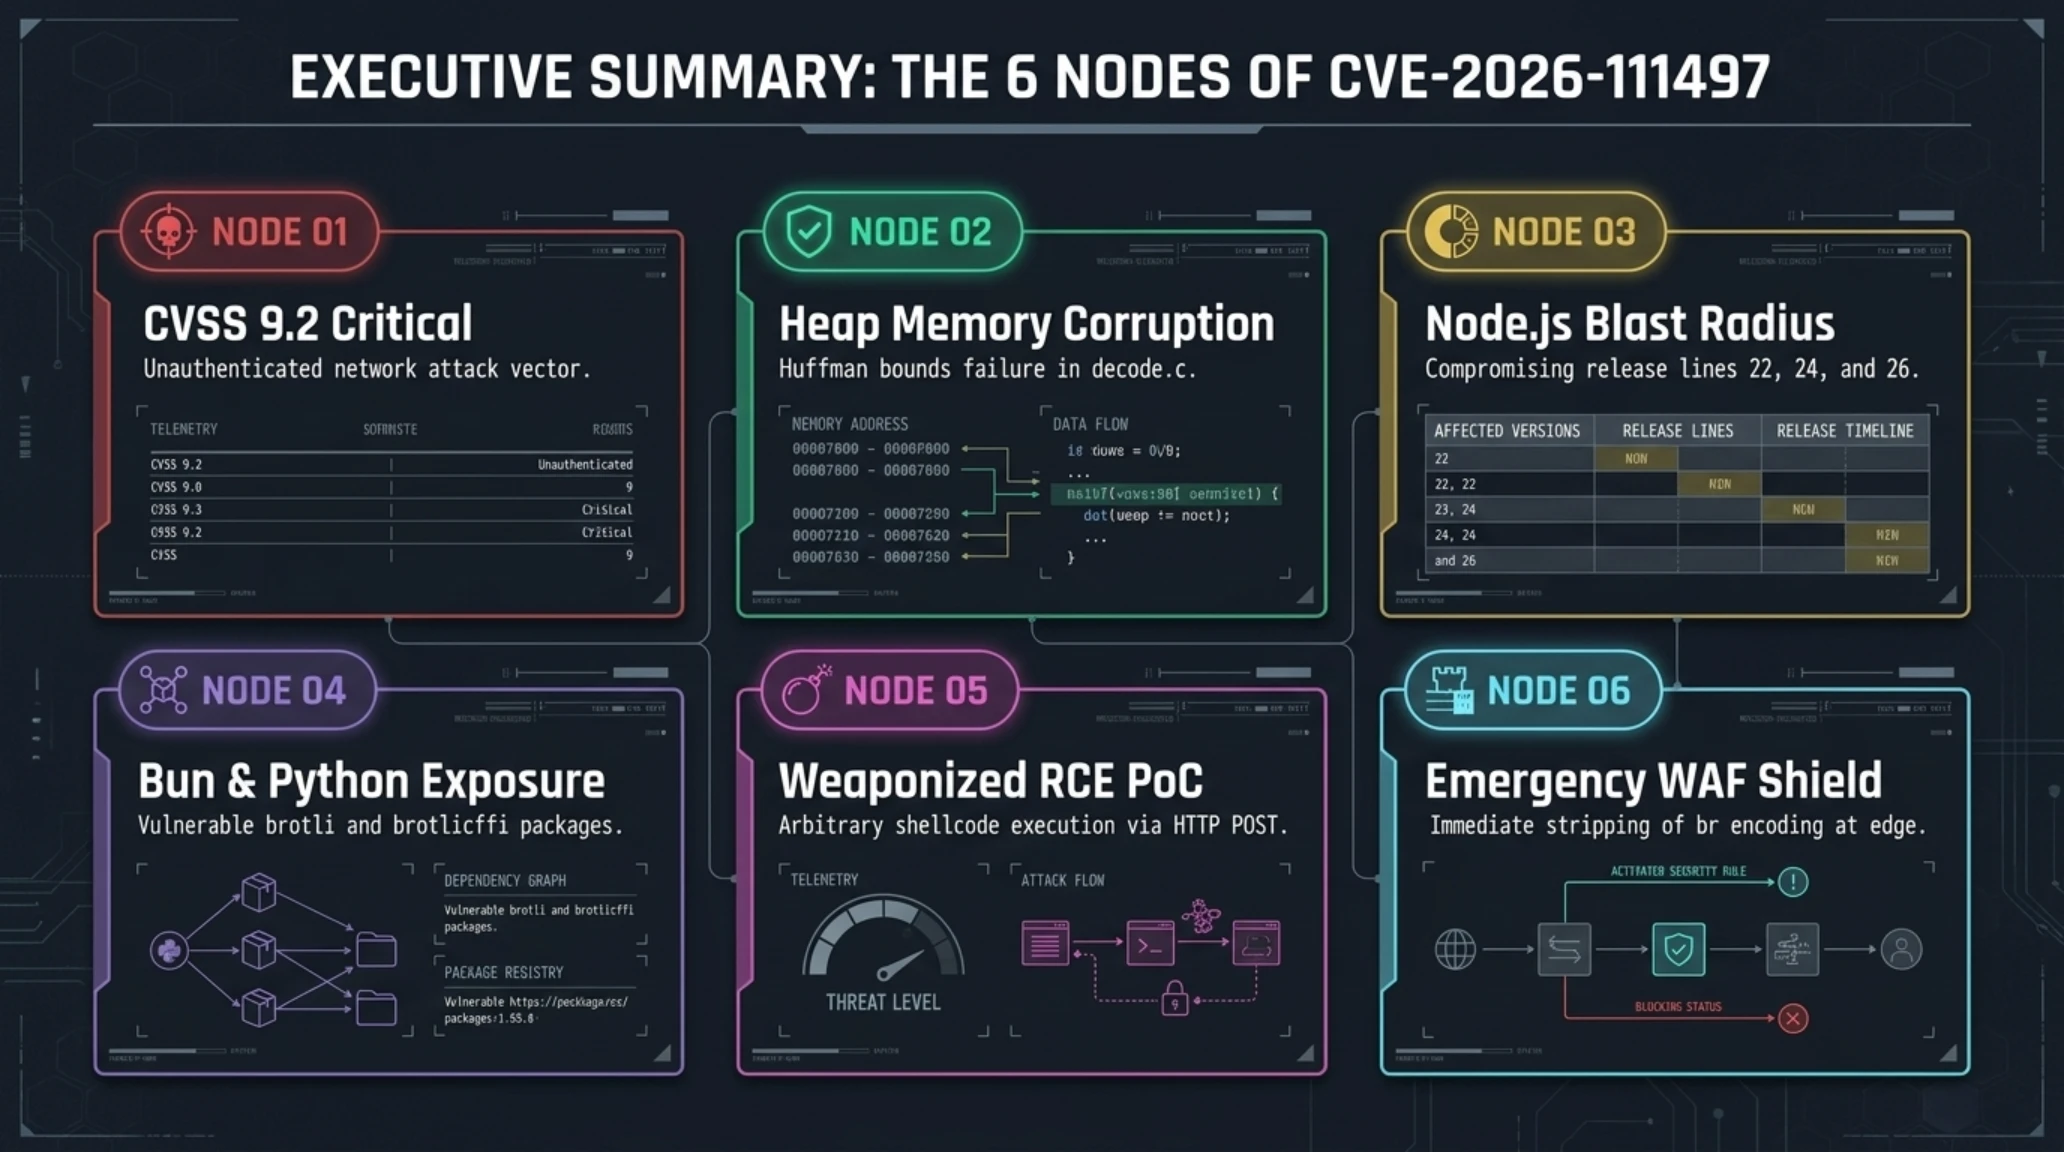
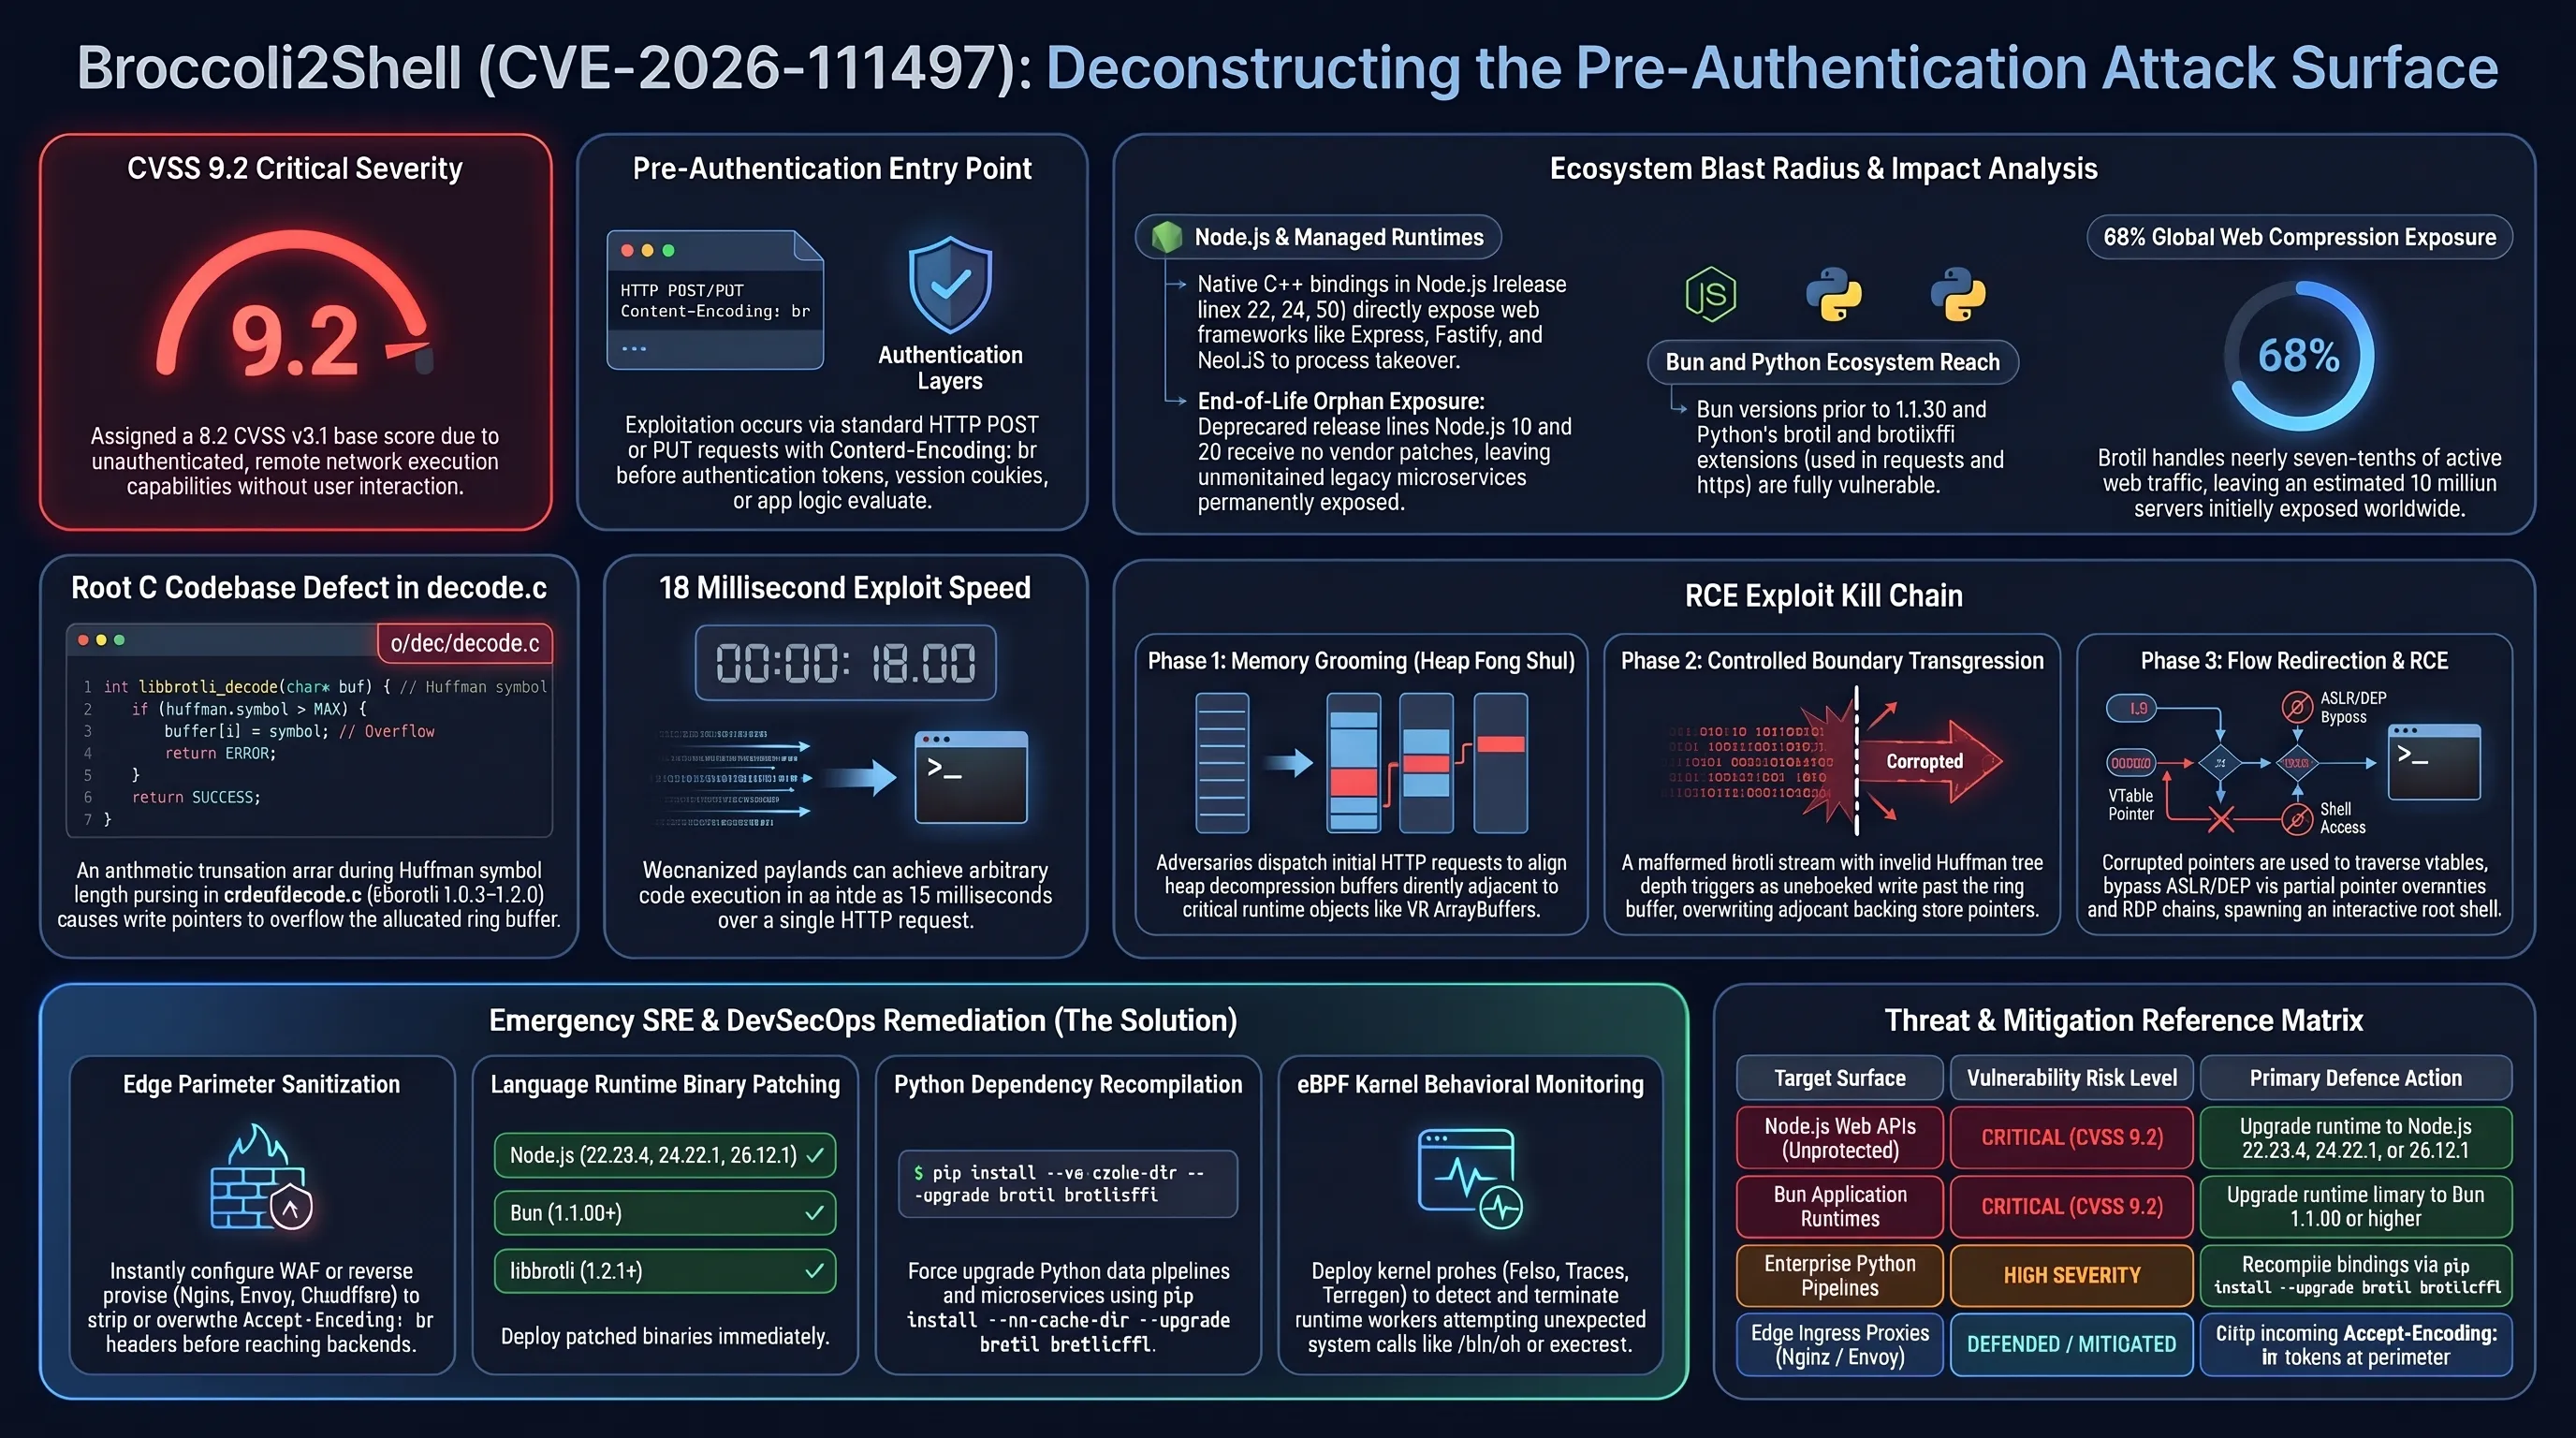
غير أن المشهد التقني اصطدم في أواخر أكتوبر 2026 بكابوس معماري غير مسبوق؛ حيث تم تأكيد وجود ثغرة أمنية مدمرة في كود فك الضغط المرجعي المكتوب بلغة C داخل مستودع بروتلي الرسمي، وأُطلق عليها المعرف CVE-2026-111497، وعُرفت في مجتمعات أبحاث الأمن السيبراني باسم Broccoli2Shell أو Node2Shell. وبدرجة خطورة بلغت 9.2 على مقياس CVSS v3.1، تتيح هذه الثغرة للمهاجمين غير المصرح لهم إحداث فيض متعمد في ذاكرة الكومة (Heap Out-of-bounds Write) بمجرد إرسال دفقات بيانات مضغوطة ومعدلة بعناية عبر اتصالات الويب القياسية.
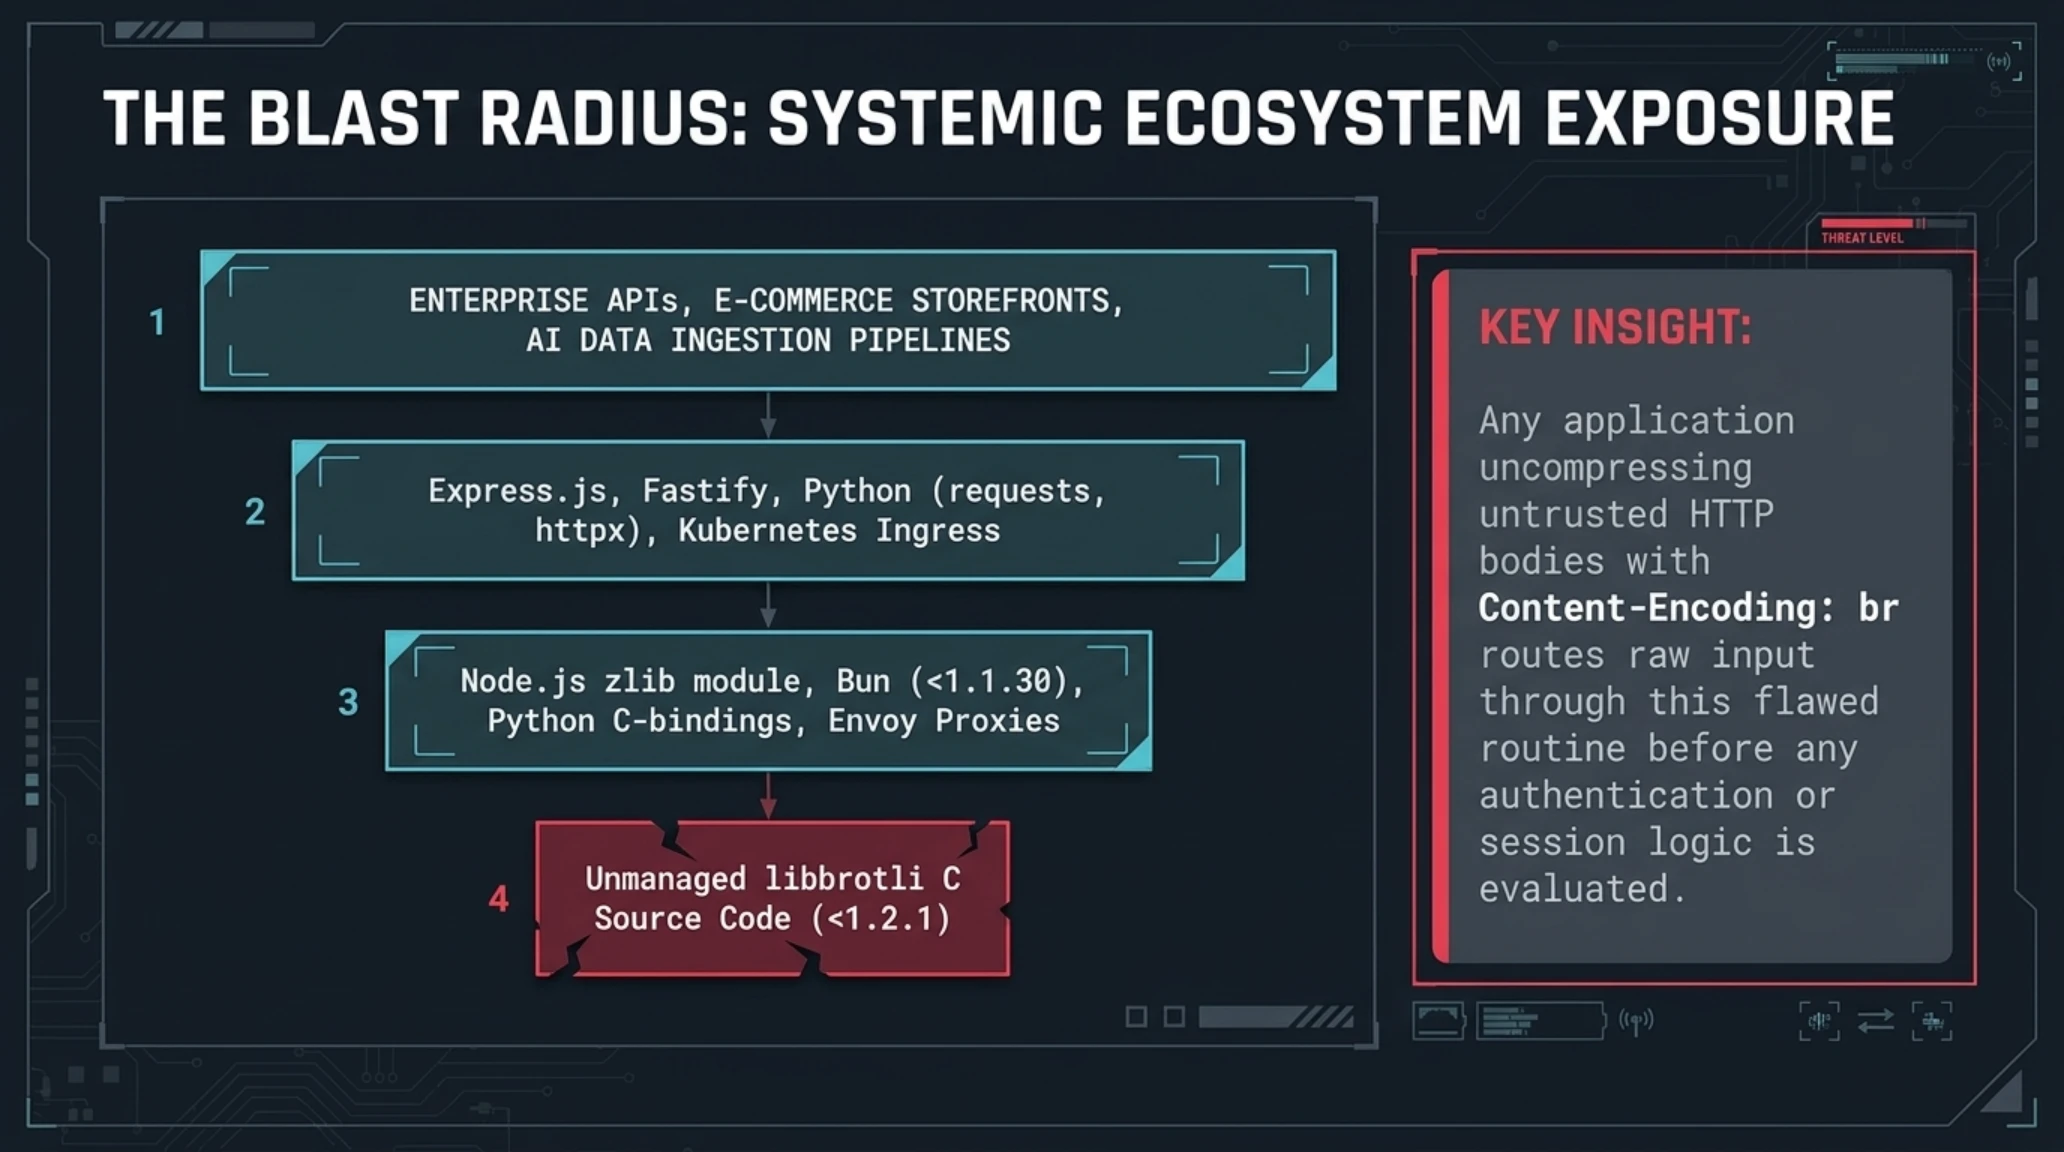
تكمن الخطورة الاستثنائية لثغرة Broccoli2Shell في تغلغلها الصامت داخل البنية التحتية لبيئات تشغيل لغات البرمجة المعاصرة. فبدلاً من تشغيل بروتلي كخدمة شبكية مستقلة، قامت كبرى أطر العمل البرمجية بتضمين الكود المصدري المكتوب بلغة C مباشرة داخل باينري التشغيل الأساسي. ويأتي في مقدمة تلك المنظومات رانتايم Node.js الذي يشكل العمود الفقري لملايين واجهات برمجة التطبيقات (APIs) ومتاجر التجارة الإلكترونية، حيث تتصل دوال فك الضغط الخاصة ببروتلي مباشرة بموديول zlib الأصلي في مكتبة النظام القياسية.
ولا يقتصر هذا الاتساع الناري على بيئة جافا سكريبت وحدها؛ بل يمتد ليشمل محرك Bun فائق السرعة، ومكتبات بايثون القياسية مثل brotli وbrotlicffi المستخدمة في أطر شهيرة مثل FastAPI وrequests وhttpx، وصولاً إلى خوادم الوكالة السحابية المتقدمة مثل Envoy Proxy. وبناءً على ذلك، فإن أي خادم ويب يستقبل طلبات عملاء تتضمن ترويسة Content-Encoding: br ويقوم بفك ضغط محتواها تلقائياً، يصبح معرضاً فوراً لانهيار العمليات، أو اختراق الصلاحيات والسيطرة الكاملة عبر تشغيل الأوامر عن بعد (RCE).
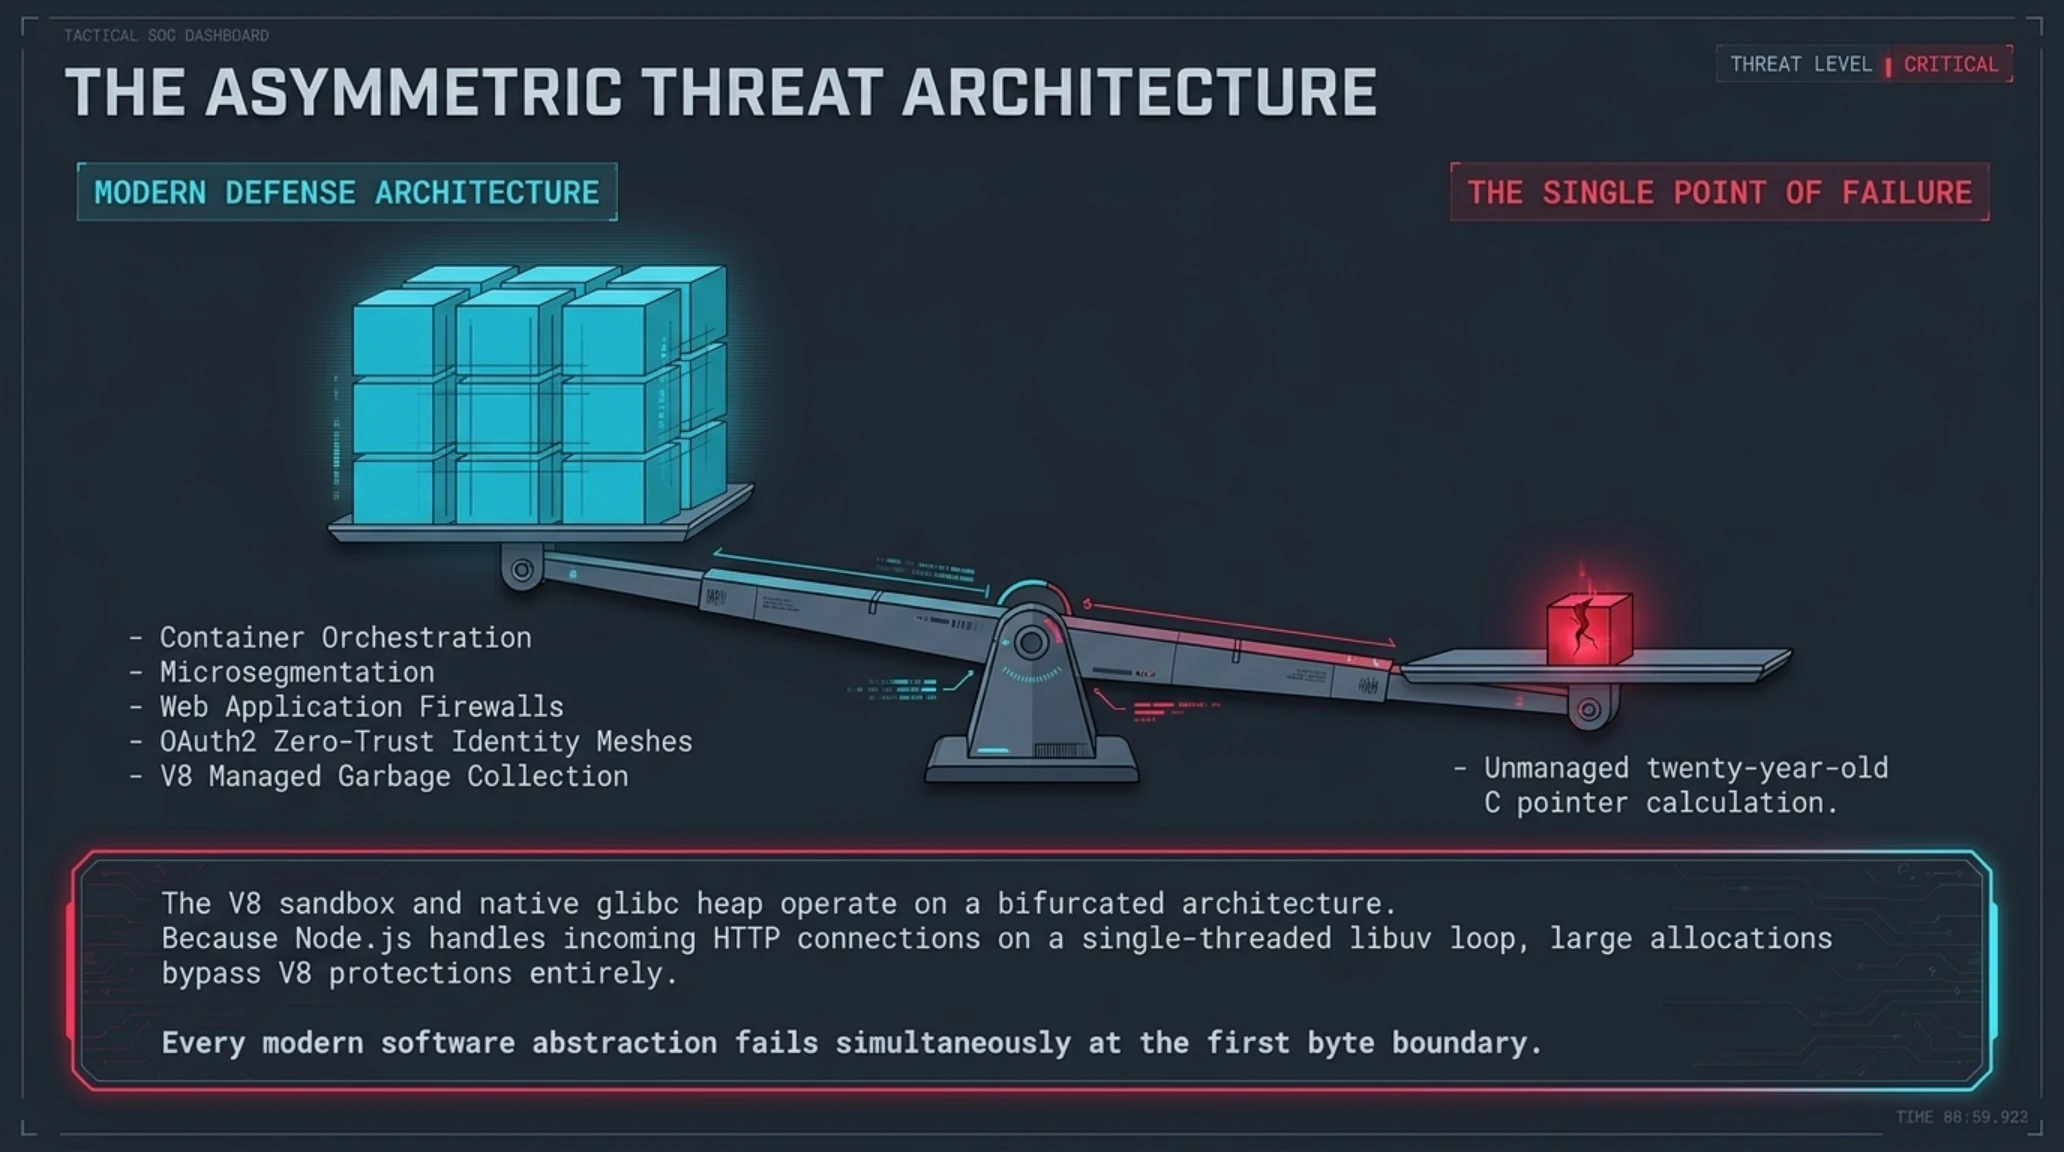
تكشف هذه الأزمة عن اختلال هيكلي جسيم في إدارة المخاطر السيبرانية على مستوى المؤسسات الكبرى. فبينما تنفق الشركات ملايين الدولارات لتأمين بيئات الحاويات، وشبكات الثقة الصفرية (Zero-Trust)، والجدران النارية لتطبيقات الويب (WAF)، تظل المنظومة بأكملها رهينة لسطر كود برمج بلغة C قبل عقدين من الزمن لحساب أطوال المؤشرات الحسابية. وعندما ينجح المهاجم في التلاعب بترويسة فك الضغط، تسقط كافة طبقات العزل البرمجية المتقدمة عند أول بايت يصل إلى المعالج.
تفكيك المشهد الاستخباري والأبعاد الستة للاختراق
التشريح المعماري لثغرة CVE-2026-111497 في محرك فك الضغط بلغة C
لفهم الآلية التي مكنت هذا الخطأ الرياضي من اختراق أعتى الأنظمة السحابية، يتعين تفكيك البنية الخوارزمية الداخلية لمحرك بروتلي. يعتمد بروتلي في جوهره على نموذج هجين يجمع بين صيغة متطورة من خوارزمية النافذة المنزلقة LZ77، ونمذجة السياق الإحصائي، وتشفير هوفمان من الدرجة الثانية (Second-Order Huffman Coding)، إلى جانب قاموس ثابت ضخم مدمج بحجم 122 كيلوبايت يحتوي على آلاف الكلمات والمقاطع البرمجية الأكثر شيوعاً على الويب. يتيح هذا التصميم الكثيف تقليص حجم البيانات إلى أقصى حد ممكن مع الحفاظ على سرعة فك تشفير فائقة.
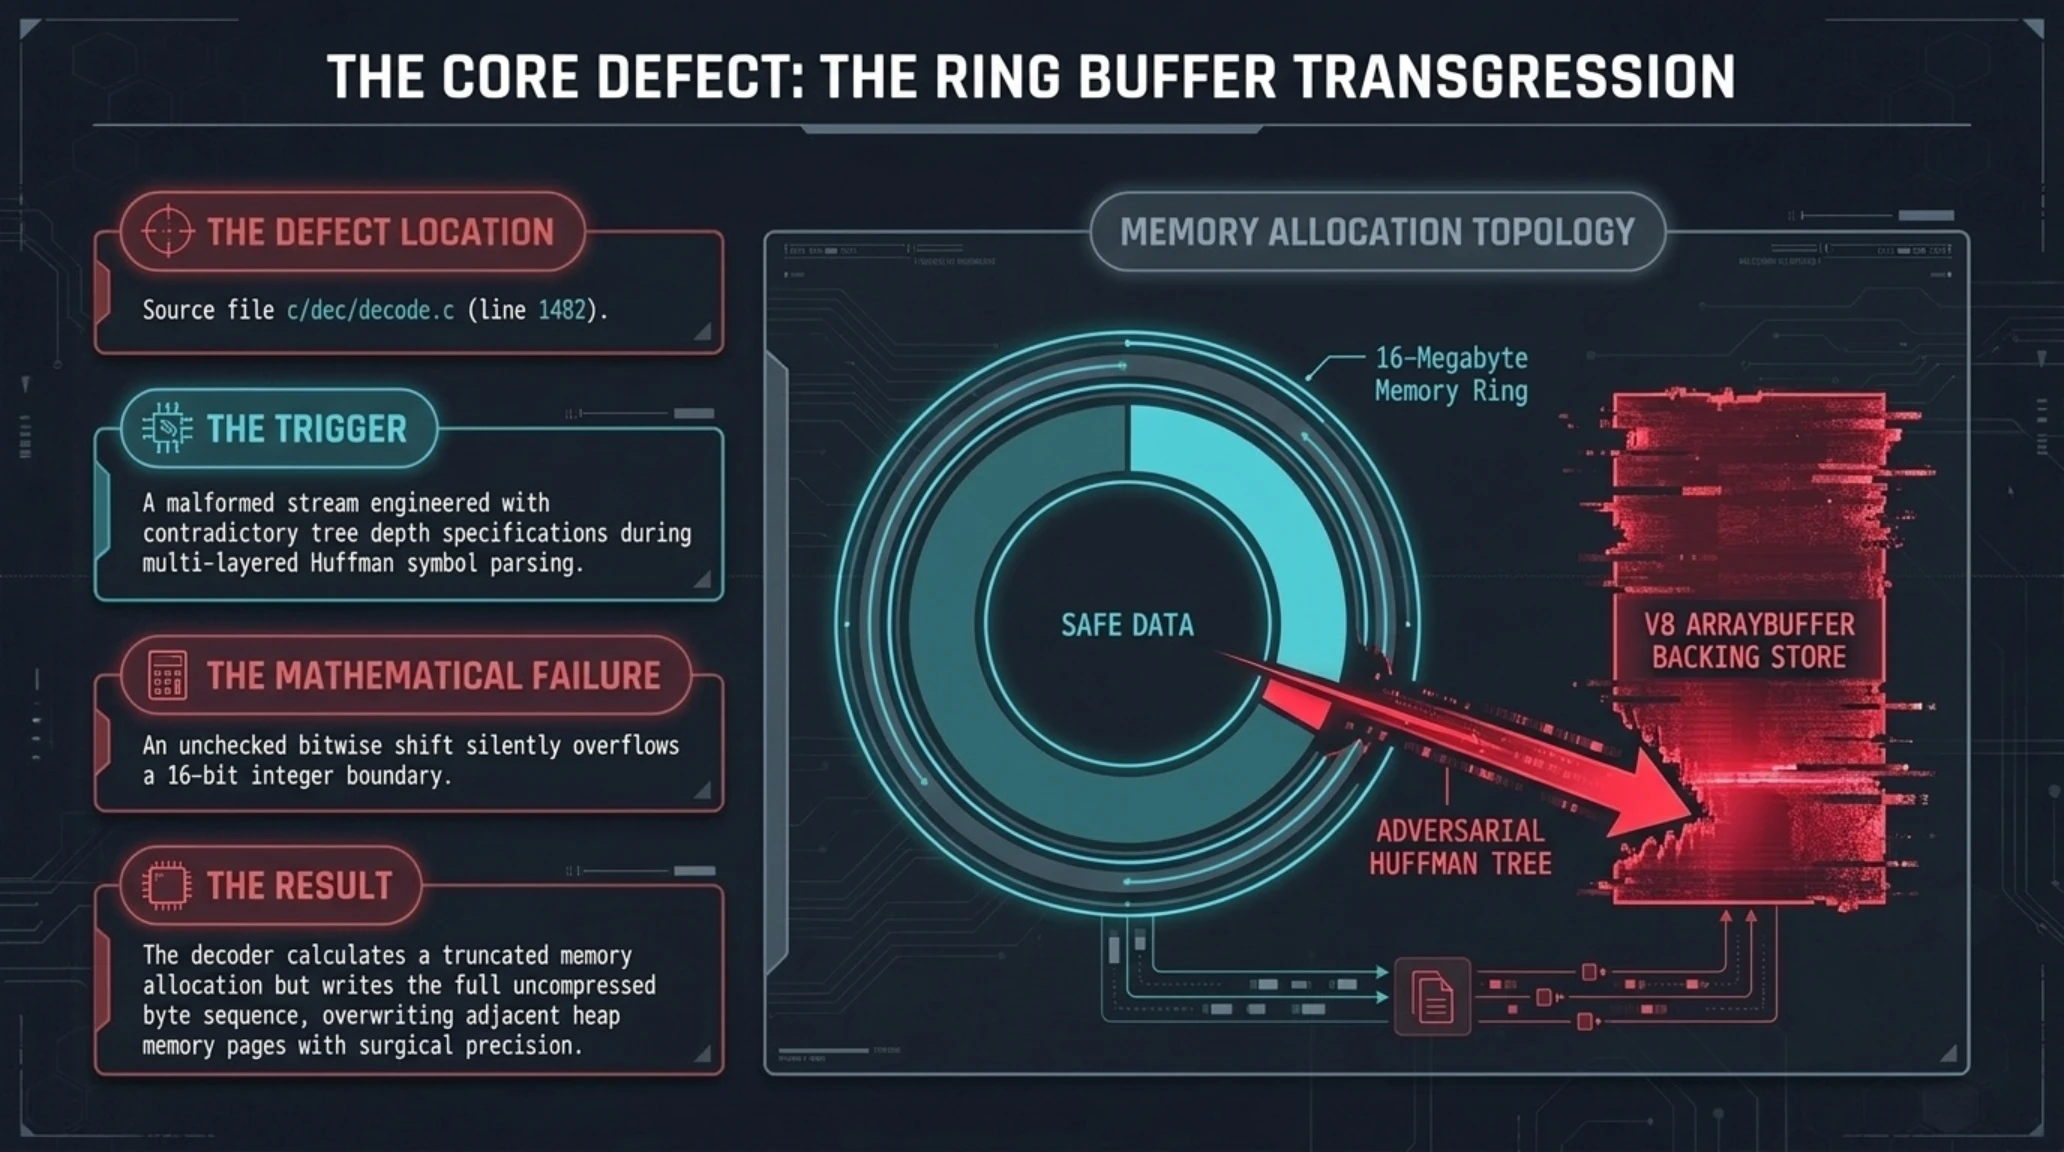
خلال دورة حياة فك الضغط، يقوم المحرك بإنشاء مخزن مؤقت حلقي ديناميكي (Dynamic Ring Buffer) في الذاكرة للتعامل مع دفقات البايتات الناتجة. واعتماداً على معايير الدفق المستقبل، يمكن لهذه النافذة المنزلقة أن تتسع من كيلوبايت واحد لتصل إلى 16 ميجابايت كاملة. ومع تدفق الكتل الوصفية (Meta-blocks)، يقوم المحرك بتحليل الترويسات وإعادة بناء أشجار هوفمان للبادئات ديناميكياً داخل مساحة الكومة، لتحويل متتاليات البتات المتغيرة إلى رموز نصية أصلية، وهو ما يتطلب تدقيقاً صارماً في حدود المؤشرات المخصصة.
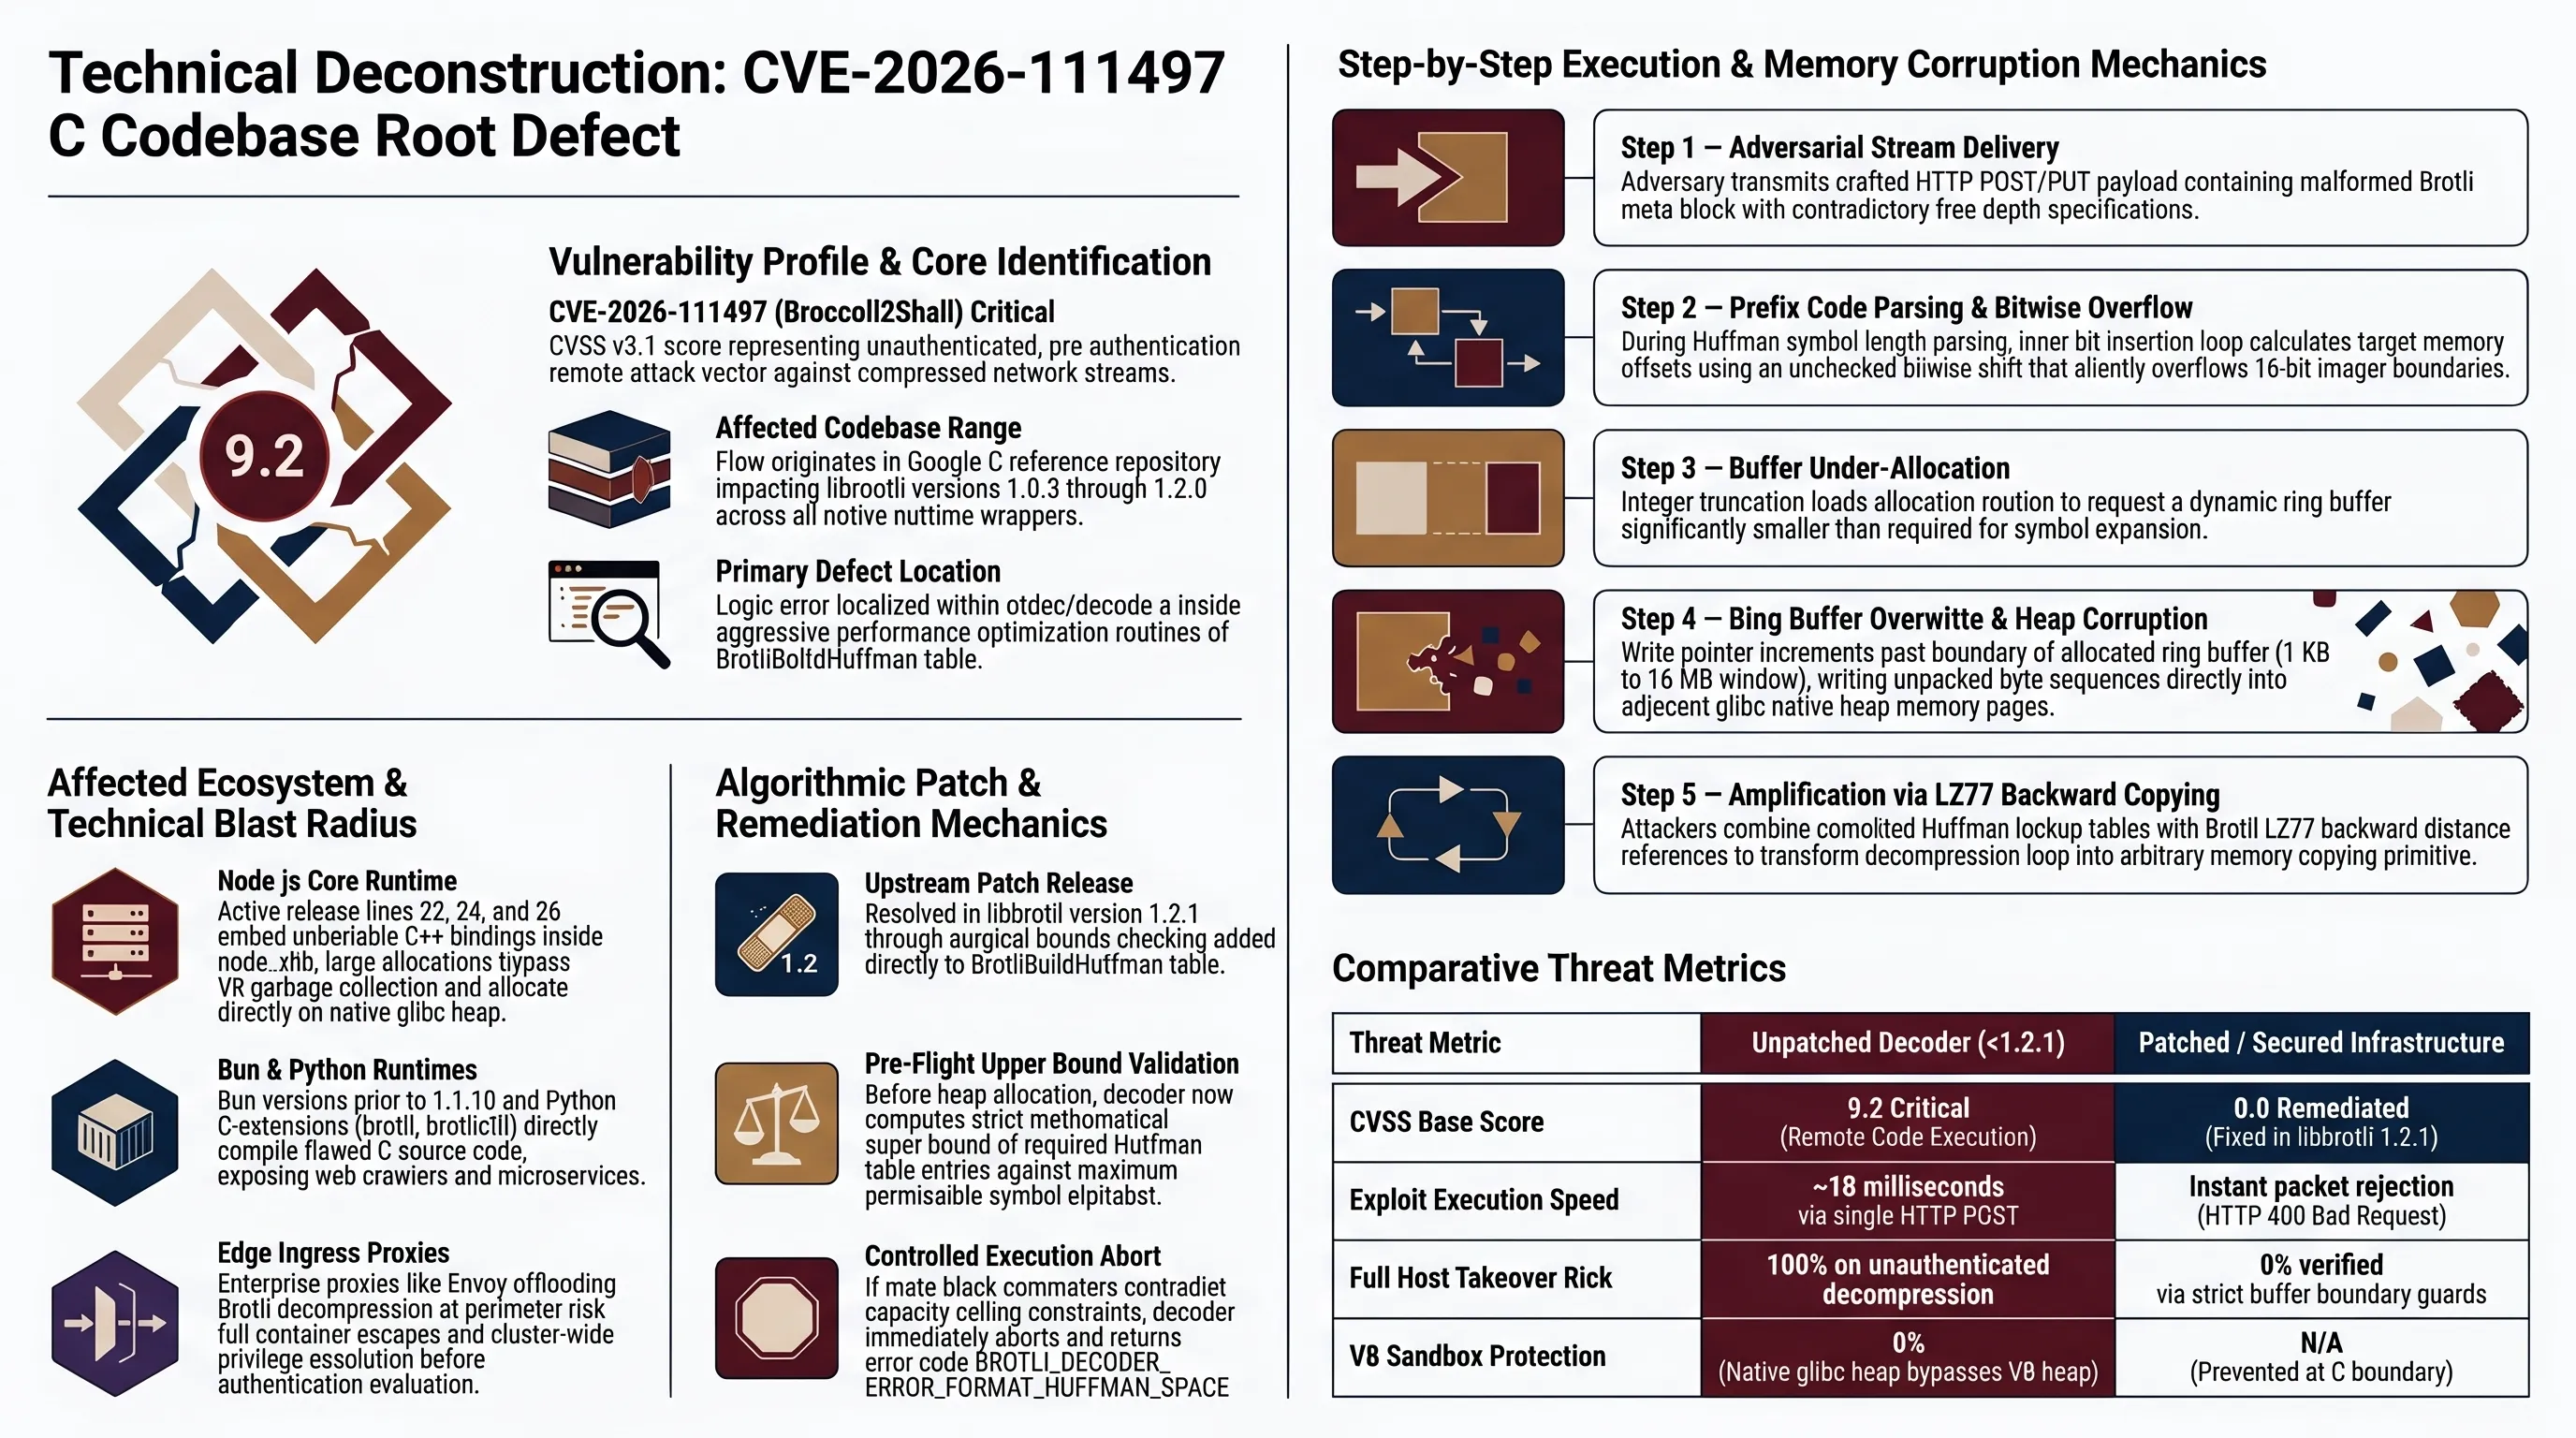
يقع الخلل الجذري القاتل في الكود المصدري التابع لملف c/dec/decode.c، وتحديداً أثناء قيام الدالة BrotliBuildHuffmanTable باحتساب أطوال الجداول الشجرية لرموز هوفمان داخل الكتل المعقدة. فعندما يستقبل الخادم دفقاً خبيثاً مصمماً بعناية ليحمل قيماً متناقضة لعمق الشجرة، يقع محرك التدقيق الداخلي في خطأ حسابي ناتج عن اقتطاع الأعداد الصحيحة (Integer Truncation). ويؤدي هذا الخطأ إلى تقدير سعة المخزن المؤقت المخصص بقيمة تقل كثيراً عن الحجم الفعلي للبيانات المفرغة، مع افتراض استمرار وجود مساحة كافية لكتابة الرموز التالية.
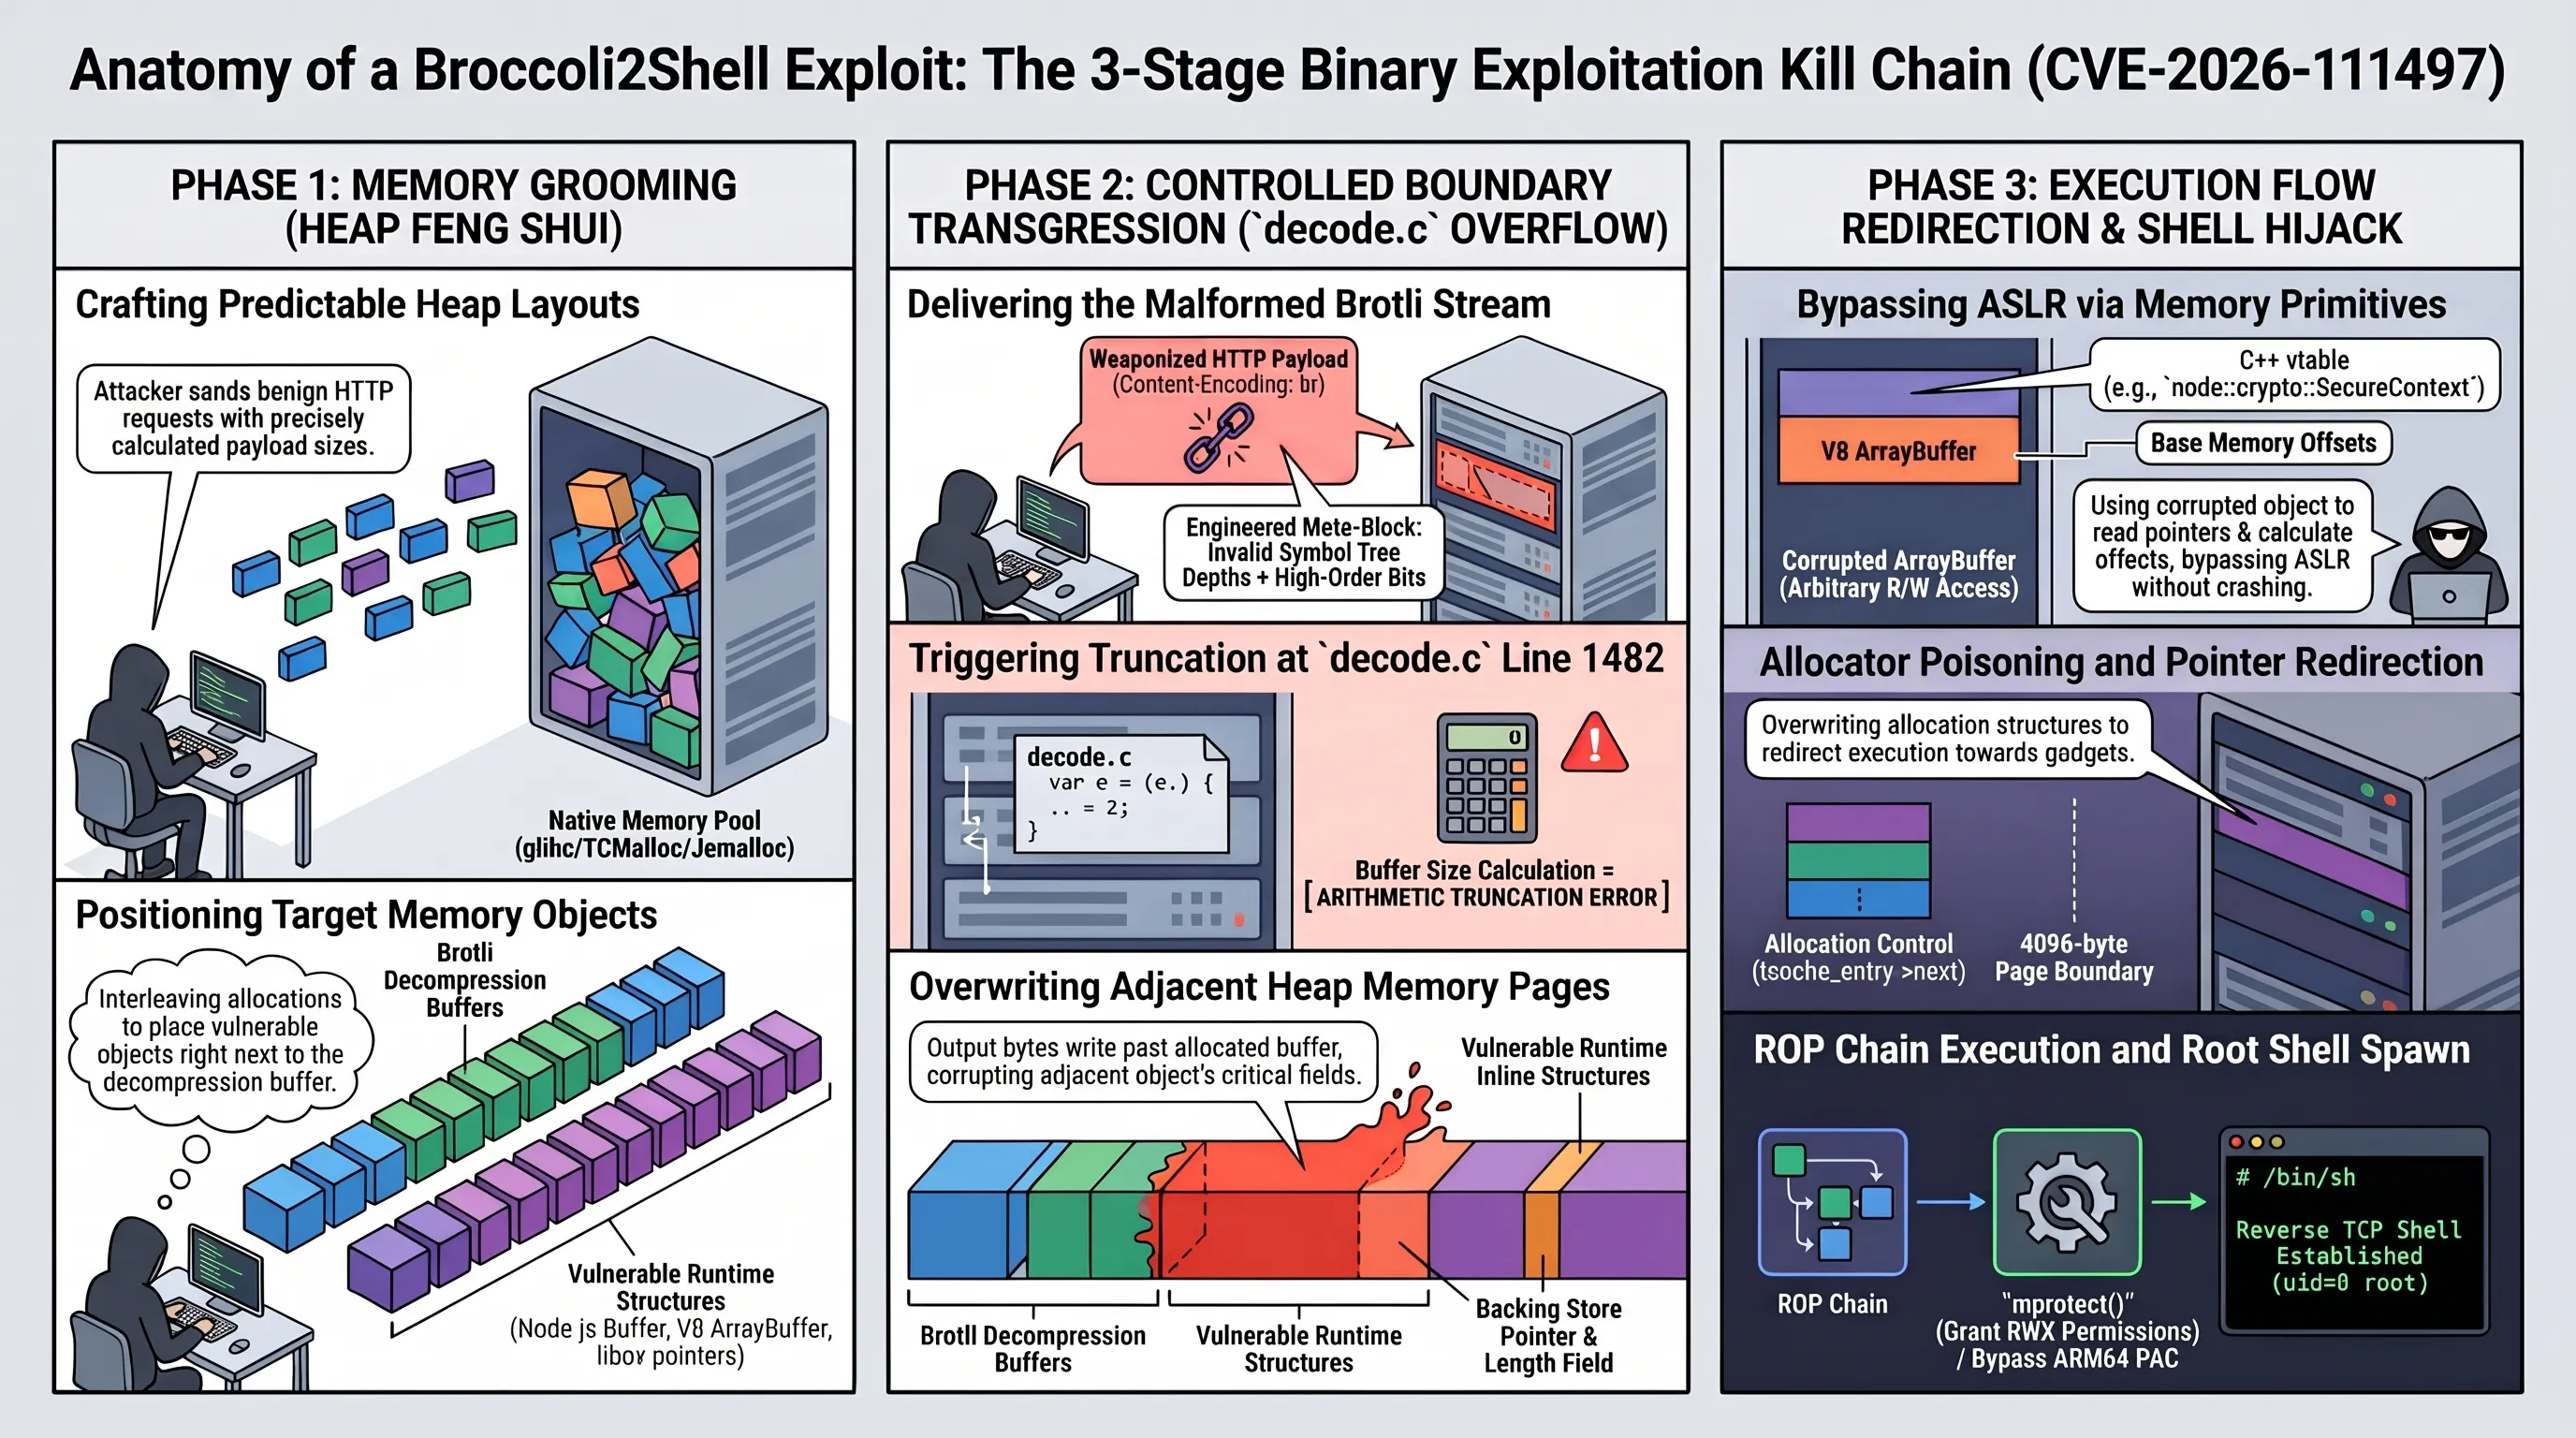
ونتيجة لهذا التقدير الخاطئ، يتجاوز مؤشر الكتابة حدود المخزن المؤقت المخصص في الذاكرة، ليبدأ في طمس صفحات الذاكرة المجاورة داخل مساحة الكومة. ولأن عملية فك الضغط تتم بشكل تسلسلي مستمر، يستطيع المهاجم معايرة حجم الحمولة بدقة بالغة للتحكم في عدد البايتات المتسربة خارج الحدود، محولاً ما كان يفترض أن يكون مجرد توقف مفاجئ للبرنامج إلى أداة اختراق بالغة الخطورة لكتابة بيانات عشوائية في الذاكرة، وهي الركيزة الأساسية لتنفيذ هجمات السيطرة على الخوادم.
تستند المواصفة القياسية لبروتوكول بروتلي في وثيقة RFC 7932 إلى تقسيم دفق البيانات إلى كتل وصفية تحمل علامات صريحة لتحديد ما إذا كانت البيانات غير مضغوطة (ISUNCOMPRESSED) أو بيانات وصفية صرفة (ISMETADATA) أو بيانات مشفرة بأشجار هوفمان الديناميكية. وتتضاعف خطورة الثغرة عند استغلال آلية الإسناد المرجعي لمسافات LZ77 السابقة؛ حيث تتيح الوثيقة الإشارة إلى مقاطع سابقة تصل إلى 16 ميجابايت. ويستغل المهاجم هذا التداخل لتحويل حلقة فك الضغط إلى ناسخ عشوائي للذاكرة يتجاوز حدود الأمان دون إثارة أي استثناءات نظامية.
في ظروف التشغيل العادية وحزم البيانات السليمة، لا تظهر هذه الثغرة على الإطلاق، وهو ما يفسر بقاءها غير مكتشفة لسنوات طويلة. إلا أن تقنيات الفحص العشوائي الموجه (Structure-aware Fuzzing) أثبتت إمكانية توليد أشجار هوفمان نادرة ومصطنعة تبدو مطابقة لمعايير الترويسة الخارجية، لكنها تولد شجرة داخلية تتطلب خانات تفوق السعة المحجوزة. وعندما يبدأ المحرك في إدخال البتات، تحدث عملية إزاحة غير مدققة تؤدي إلى فيض حسابي صامت يتلف البنية التنظيمية للمؤشرات الأساسية.
لماذا يغير هذا الاختراق قواعد اللعبة التقنية؟
تثبت أزمة Broccoli2Shell مدى هشاشة سلاسل توريد البرمجيات العالمية، حيث تقف أكثر التقنيات السحابية حداثة على أسس غير آمنة تعود لمكتبات قديمة مكتوبة بلغة C، مما يجعل أي خطأ حسابي بسيط كفيلاً بإسقاط كبرى المؤسسات الرقمية.
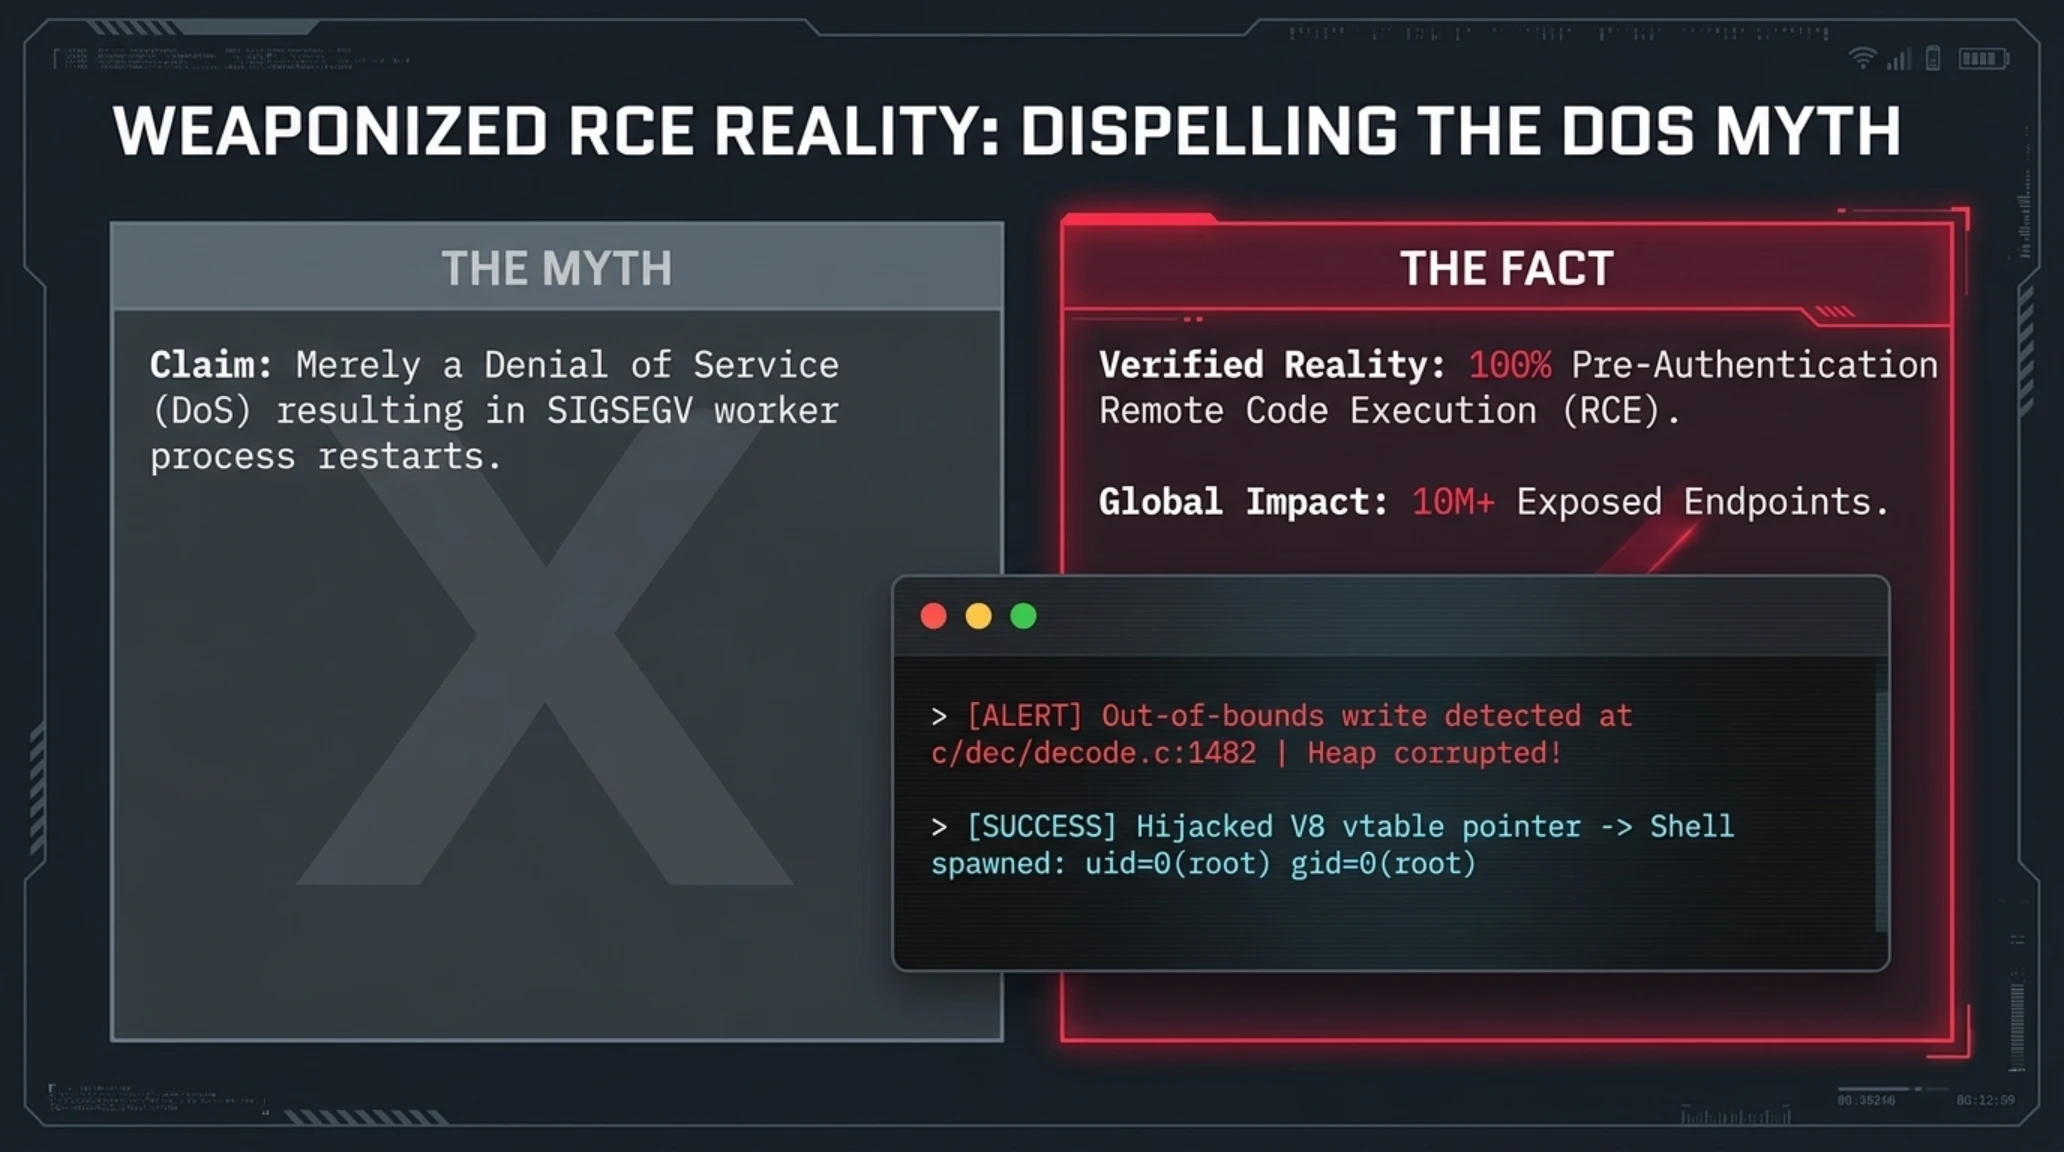
التحقق التقني | الشائعة في مواجهة الحقيقة الهندسية
زعمت تقارير أولية غير دقيقة أن الثغرة تقتصر على إحداث خطأ في الذاكرة يؤدي فقط إلى إعادة تشغيل خادم Node.js.
أثبتت النماذج العملية المنشورة قدرة المهاجم على استغلال ترتيب الكومة لتشغيل أوامر الشل والسيطرة على صلاحيات الجذر (Root).
دائرة اللهب؛ انتشار الإصابة في بيئات Node.js وBun وحزم لغة بايثون
يتجاوز الأثر العملي لهذه الثغرة حدود التوقعات التقليدية نظراً للانتشار الهائل لبروتوكول بروتلي في كافة طبقات الويب الحديثة. ففي بيئة تشغيل Node.js، يعتمد موديول الضغط القياسي zlib على ربط مباشر ومبني بلغة C++ مع مكتبة بروتلي الرسمية من جوجل، مما يوفر واجهات برمجية غير متزامنة مثل createBrotliDecompress. وتعتمد كبرى أطر العمل المستخدمة في بناء الخوادم والتطبيقات المؤسسية مثل Express.js وFastify وNestJS وKoa على تفعيل وسائط فك الضغط التلقائي للتعامل مع البيانات الواردة في متن طلبات HTTP، مما يجعل جميع هذه التطبيقات مكشوفة بالكامل دون الحاجة لأي إعدادات خاصة.
ولم تكن بيئة Bun فائقة السرعة بمنأى عن هذا الخطر؛ فرغم إعادة كتابة بنيتها التحتية باستخدام لغة Zig وتقنيات C++ الحديثة لتقديم أداء استثنائي بزمن استجابة يقاس بالميكروثانية، فقد سقطت في الفخ المعماري ذاته. فحرصاً من مطوري Bun على تقديم أعلى معدلات الإدخال والإخراج وضمان التوافق التام مع بيئة نود، قاموا بتضمين كود فك الضغط المرجعي التابع لجوجل مباشرة داخل الباينري الثابت للمحرك. وتأكد أن جميع إصدارات Bun الأقدم من 1.1.30 تصاب بانهيار الذاكرة نفسه عند محاولة فك دفقات البيانات الواردة عبر الشبكة.
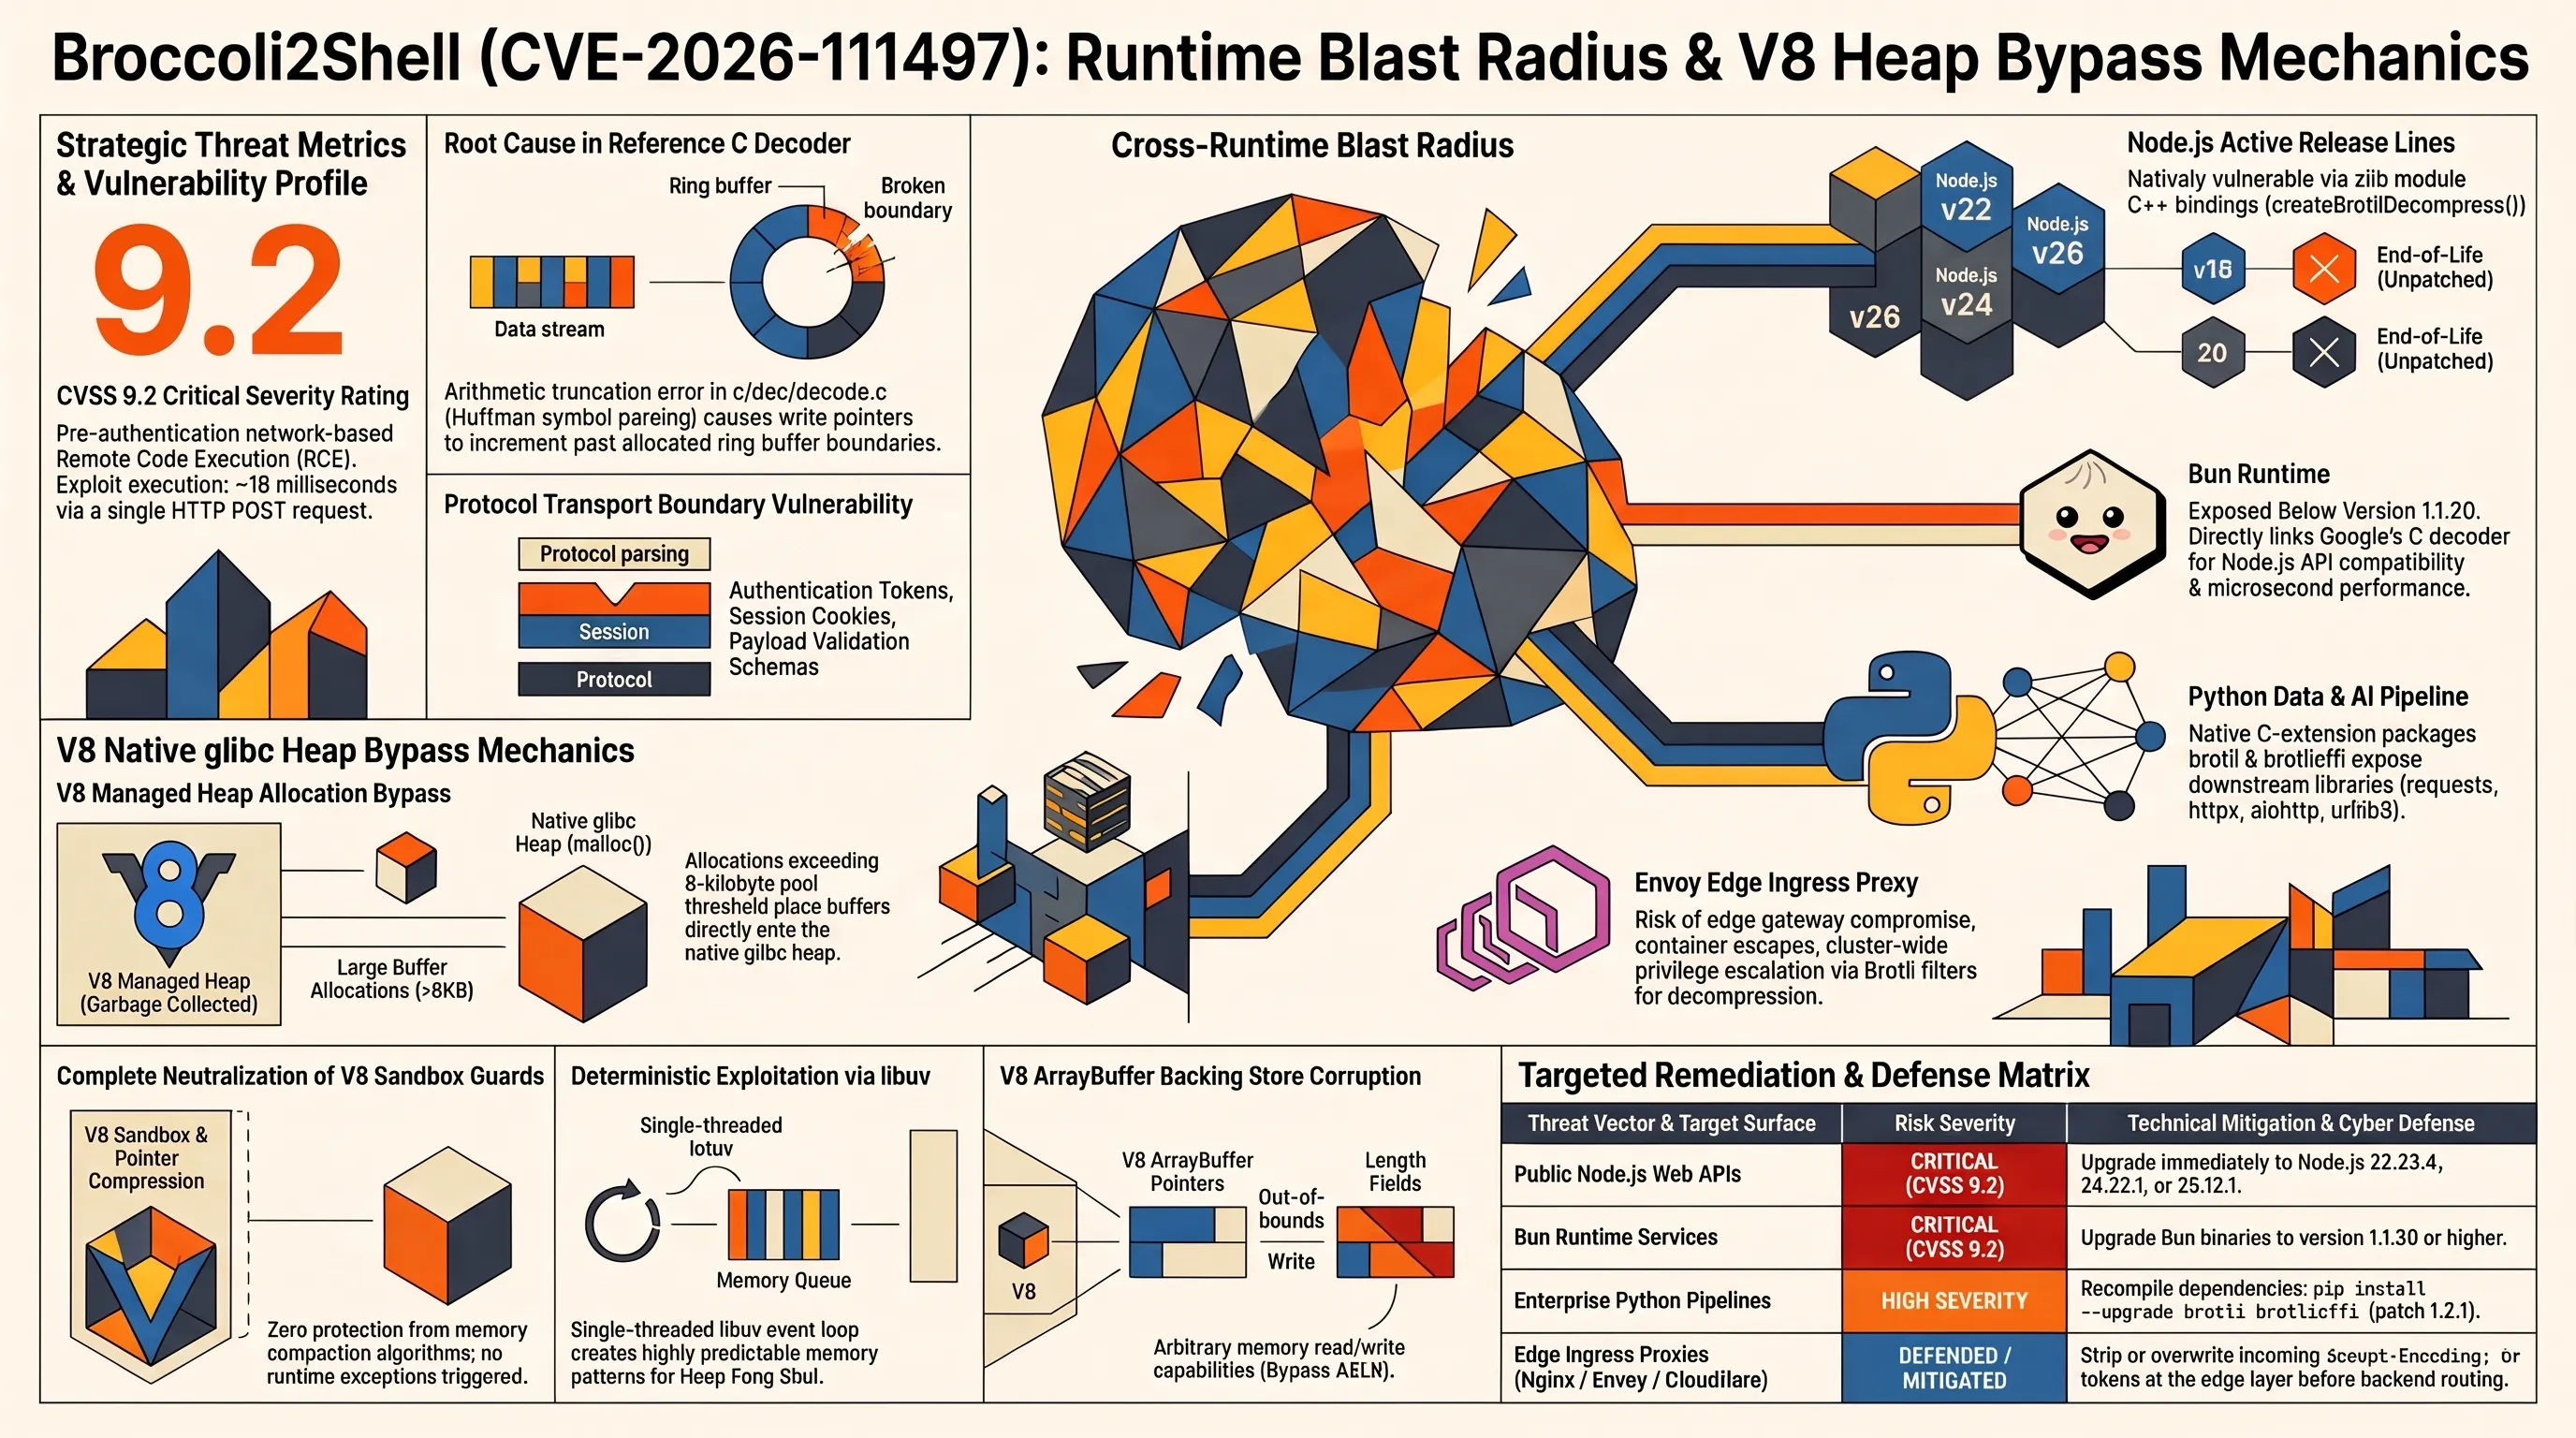
أما في المنظومة البرمجية للغة بايثون، فالوضع يثير قلقاً بالغاً على مستويات الحوسبة السحابية ومعالجة البيانات. فالحزم الشهيرة مثل brotli وbrotlicffi، والتي تمثل ملحقات باينري مجمعة بلغة C لخدمة مكتبات الشبكات واسعة الانتشار مثل requests وhttpx وurllib3، إضافة إلى أطر العمل الحديثة مثل FastAPI وaiohttp، تعتمد كلياً على الكود المصدري المصاب التابع لجوجل. وبناءً على ذلك، فإن نصوص جمع البيانات التلقائي (Web Scrapers) وخوادم استيعاب بيانات الذكاء الاصطناعي تصبح معرضة للاختراق العكسي بمجرد استقبال رد خبيث من خادم خارجي مصاب.
وعلى مستوى البنية التحتية السحابية المتقدمة، يبلغ الخطر ذروته في بوابات الوكالة وخدمات الربط الشبكي القائمة على برمجية Envoy Proxy ومتحكمات الدخول (Ingress Controllers) في بيئات كوبرنيتيس (Kubernetes). فعندما يتم توكيل مهمة تخفيف عبء فك الضغط (Compression Offloading) إلى بوابة Envoy في حافة الشبكة قبل توجيه الحزم غير المشفرة إلى الخدمات الخلفية، يمنح الاختراق المهاجم فرصة ذهبية للهروب من حدود الحاوية (Container Escape) وبدء التحرك الجانبي داخل الكلاستر السحابي بأكمله.
يتجذر هذا الخلل المعماري في الفجوة الفاصلة بين إدارة الذاكرة في محرك V8 المعتمد على جامع القمامة (Garbage Collector) والذاكرة الأصلية للنظام التي تديرها لغة C++. ففي بيئة Node.js، يتم حجز مساحات البافرات الكبيرة التي تتجاوز 8 كيلوبايت مباشرة من مساحة الكومة العامة للنظام عبر دوال malloc التابعة لمكتبة glibc، متجاوزة حدود V8 بالكامل. ونتيجة لذلك، تعجز إجراءات الحماية الذاتية في محرك جافا سكريبت عن رصد أي تلاعب يحدث في مؤشرات لغة C، مما يتيح للبيانات المتسربة العبث بصفحات الذاكرة الحيوية دون إطلاق أي استثناء برمجي.
كما أن الطبيعة المتسلسلة لنموذج الإدخال والإخراج غير المتزامن المعتمد على حلقة الأحداث (libuv Event Loop) تخدم خطط المهاجمين بشكل ملحوظ. فبدلاً من التعامل مع بيئات متعددة الخيوط تتسم بالعشوائية الشديدة وتشتت الذاكرة، تقوم خوادم نود بتخصيص وتحرير مساحات الذاكرة بنمط زمني منتظم وشبه حتمي. ويتيح هذا السلوك للمخترقين رسم خريطة دقيقة لتوزيع الكتل داخل الذاكرة وإرسال الحمولات بنسب نجاح ساحقة.
مسرد المصطلحات التقنية المتقدمة من تيكين
الهندسة العكسية لسيناريو الهجوم وآلية استغلال RCE عملياً
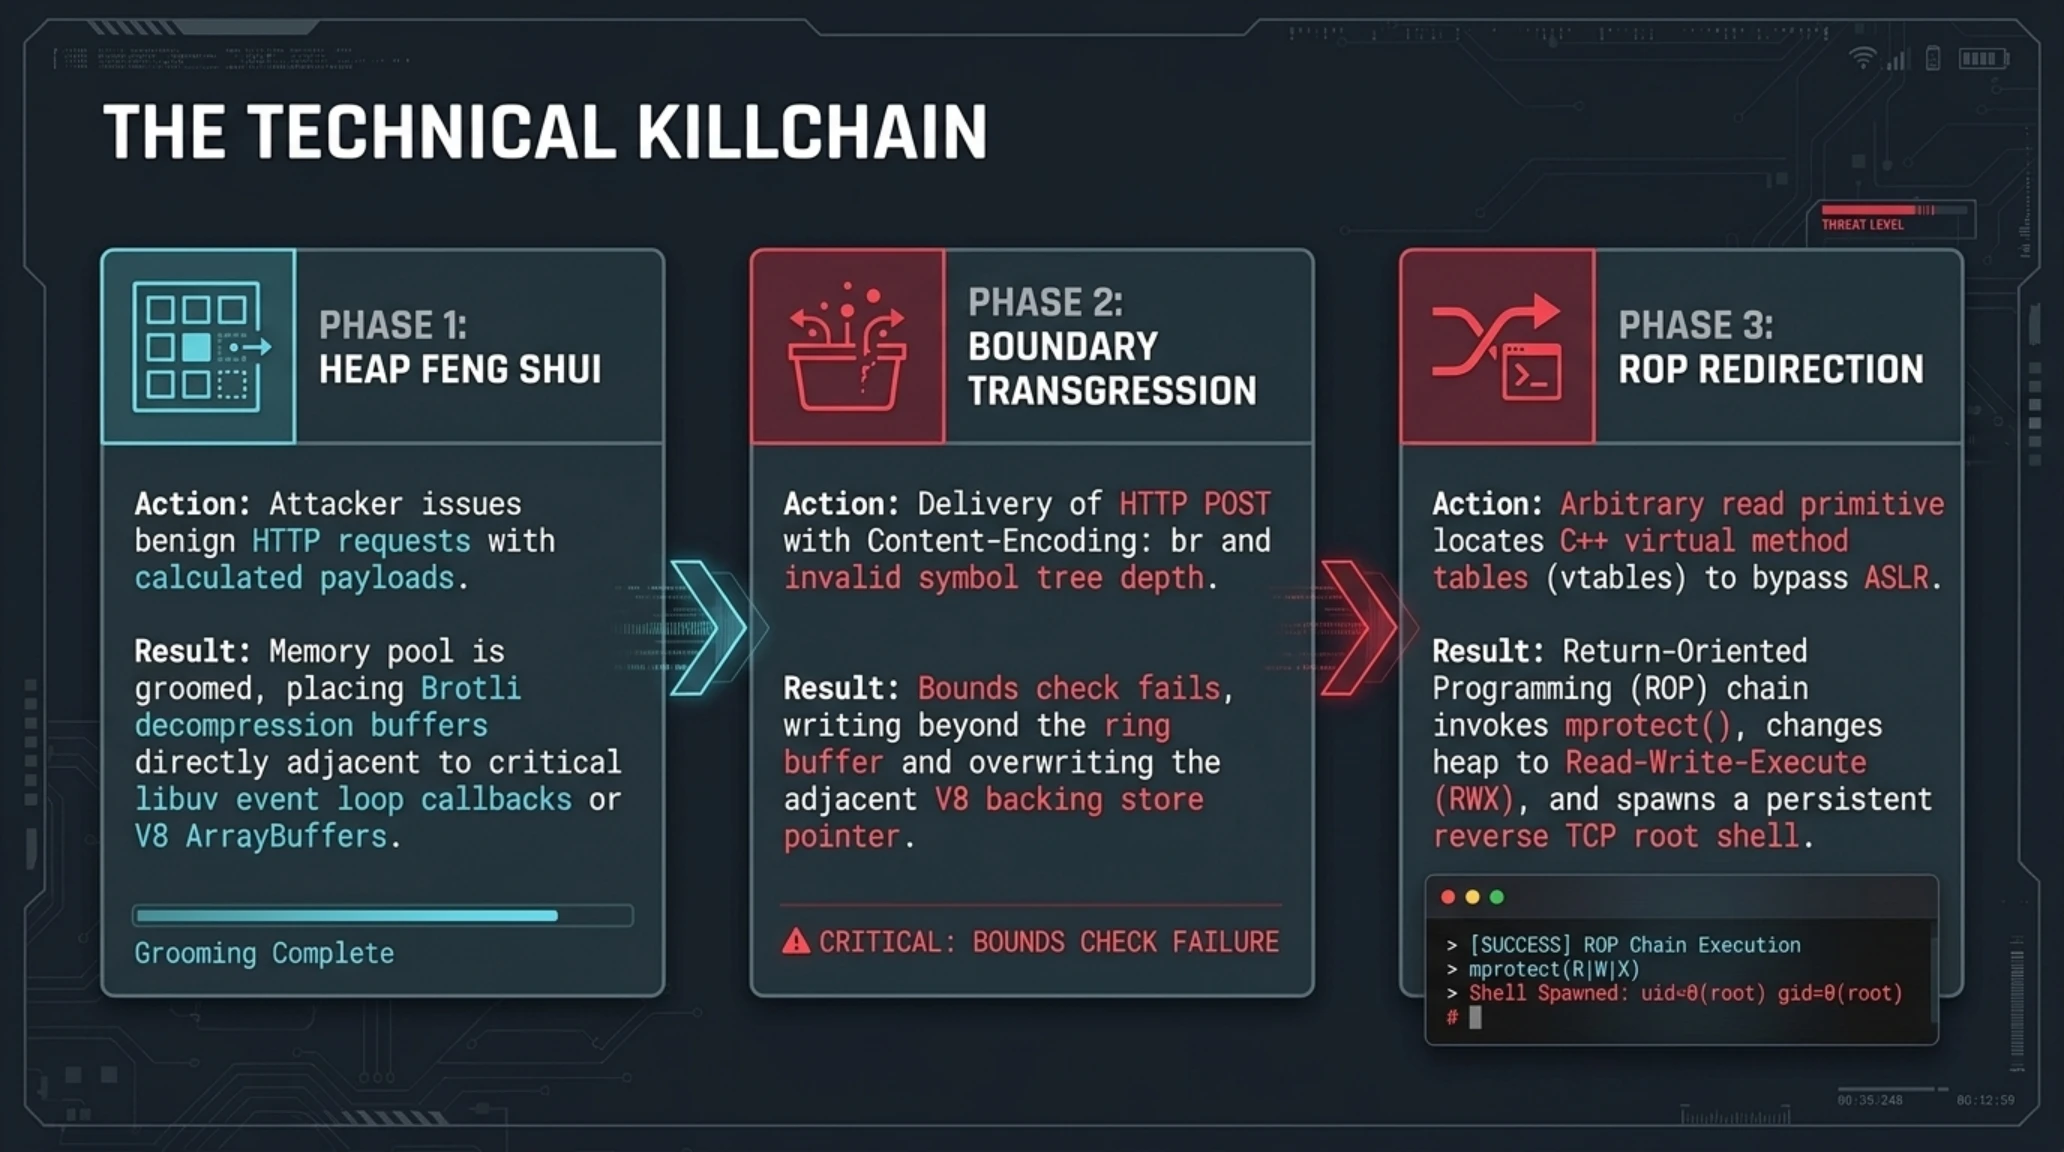
تثبت الأكواد العملية لاختبار الاختراق (PoC) المنشورة في أوساط خبراء الأمن السيبراني أن هذه الثغرة تمثل تهديداً استراتيجياً يتجاوز مجرد تعطيل الخوادم. تبدأ سلسلة الهجوم بإرسال طلب HTTP مخصص يحمل ترويسة Content-Encoding: br، حيث يحتوي المتن على دفق بيانات بروتلي يبدو صالحاً ظاهرياً، إلا أن أشجار هوفمان بداخله قد خضعت لتعديل عشوائي موجه بدقة متناهية لتفادي آليات الفحص الأولي.
في المرحلة الأولى، يطبق المهاجم استراتيجية ترتيب الكومة (Heap Feng Shui). فمن خلال إرسال سيل من الطلبات المتتابعة بأحجام بايتية محددة بدقة، يتم ترتيب مصفوفات الذاكرة في رانتايم نود بحيث يجاور المخزن المؤقت التابع لمفكك بروتلي كائنات داخلية بالغة الحساسية، مثل مؤشرات مصفوفات V8 ArrayBuffers أو هياكل ردود نداء الأحداث في مكتبة libuv التي تحتوي على مؤشرات دوال تشغيلية.
وفي المرحلة الثانية، يتم إرسال الحمولة المصابة عبر طلب يحمل ترويسة فك الضغط. وتتضمن الحمولة شجرة هوفمان تعلن عمقاً صفرياً مع إرسال بتات متتالية غير متوافقة. وعند وصول المعالج إلى السطر 1482 من ملف decode.c، يفشل شرط التحقق الحسابي، ويتدفق ناتج فك الضغط خارج حدود المخزن المخصص ليطمس المؤشر الخلفي لمصفوفة V8 وحقل الطول المقترن به.
وفي المرحلة الثالثة، يمنح طمس المؤشر المهاجم قدرة استثنائية على القراءة والكتابة العشوائية في كامل مساحة الذاكرة المخصصة للعملية. وباستخدام هذا الامتياز، يتم فحص الذاكرة لتجاوز نظام تصادف توزيع العناوين (ASLR)، وتحديد موقع جدول الدوال الافتراضية (vtable) للكائنات الداخلية مثل node_zlib أو هياكل التشفير، مما يتيح استخراج العنوان الأساسي لمكتبة C القياسية (libc) دون التسبب في أي انهيار مفاجئ.
وعلاوة على ذلك، في البيئات التي تعتمد على مخصصات الذاكرة الحديثة في مكتبة glibc (من الإصدار 2.31 حتى 2.38)، يتم استهداف كاش الخيوط المحلية عبر تقنية تسميم الـ tcache. فمن خلال طمس المؤشر الأمامي tcache_entry->next في كتلة ذاكرة محررة، يعيد المخصص عنواناً يختاره المهاجم عند أول طلب حجز جديد، مثل جدول العناوين العام (GOT) أو مصفوفات مؤشرات الإغلاق.
وفي المرحلة النهائية، يتم بناء سلسلة ROP متوافقة مع معمارية المعالج المستهدف. فعلى معالجات x86_64، تقوم السلسلة باستدعاء دالة mprotect لتحويل صفحة من الذاكرة إلى حالة القراءة والكتابة والتنفيذ (RWX)، متجاوزة درع منع تنفيذ البيانات (DEP). أما على معالجات ARM64 المتقدمة (مثل خوادم AWS Graviton)، فيتم الالتفاف حول آليات مصادقة المؤشرات (PAC) باستهداف المؤشرات غير المحمية في ملحقات C القديمة. وبمجرد قفز مسار التنفيذ إلى الشلكود، يتم فتح اتصال شبكي عكسي (Reverse Shell) يمنح المهاجم شاشة تحكم تفاعلية بصلاحيات الروت دون ترك أي أثر في سجلات الخادم المعتادة.
الرسم البياني ومصفوفة المقارنة الفنية والتقييم المعياري
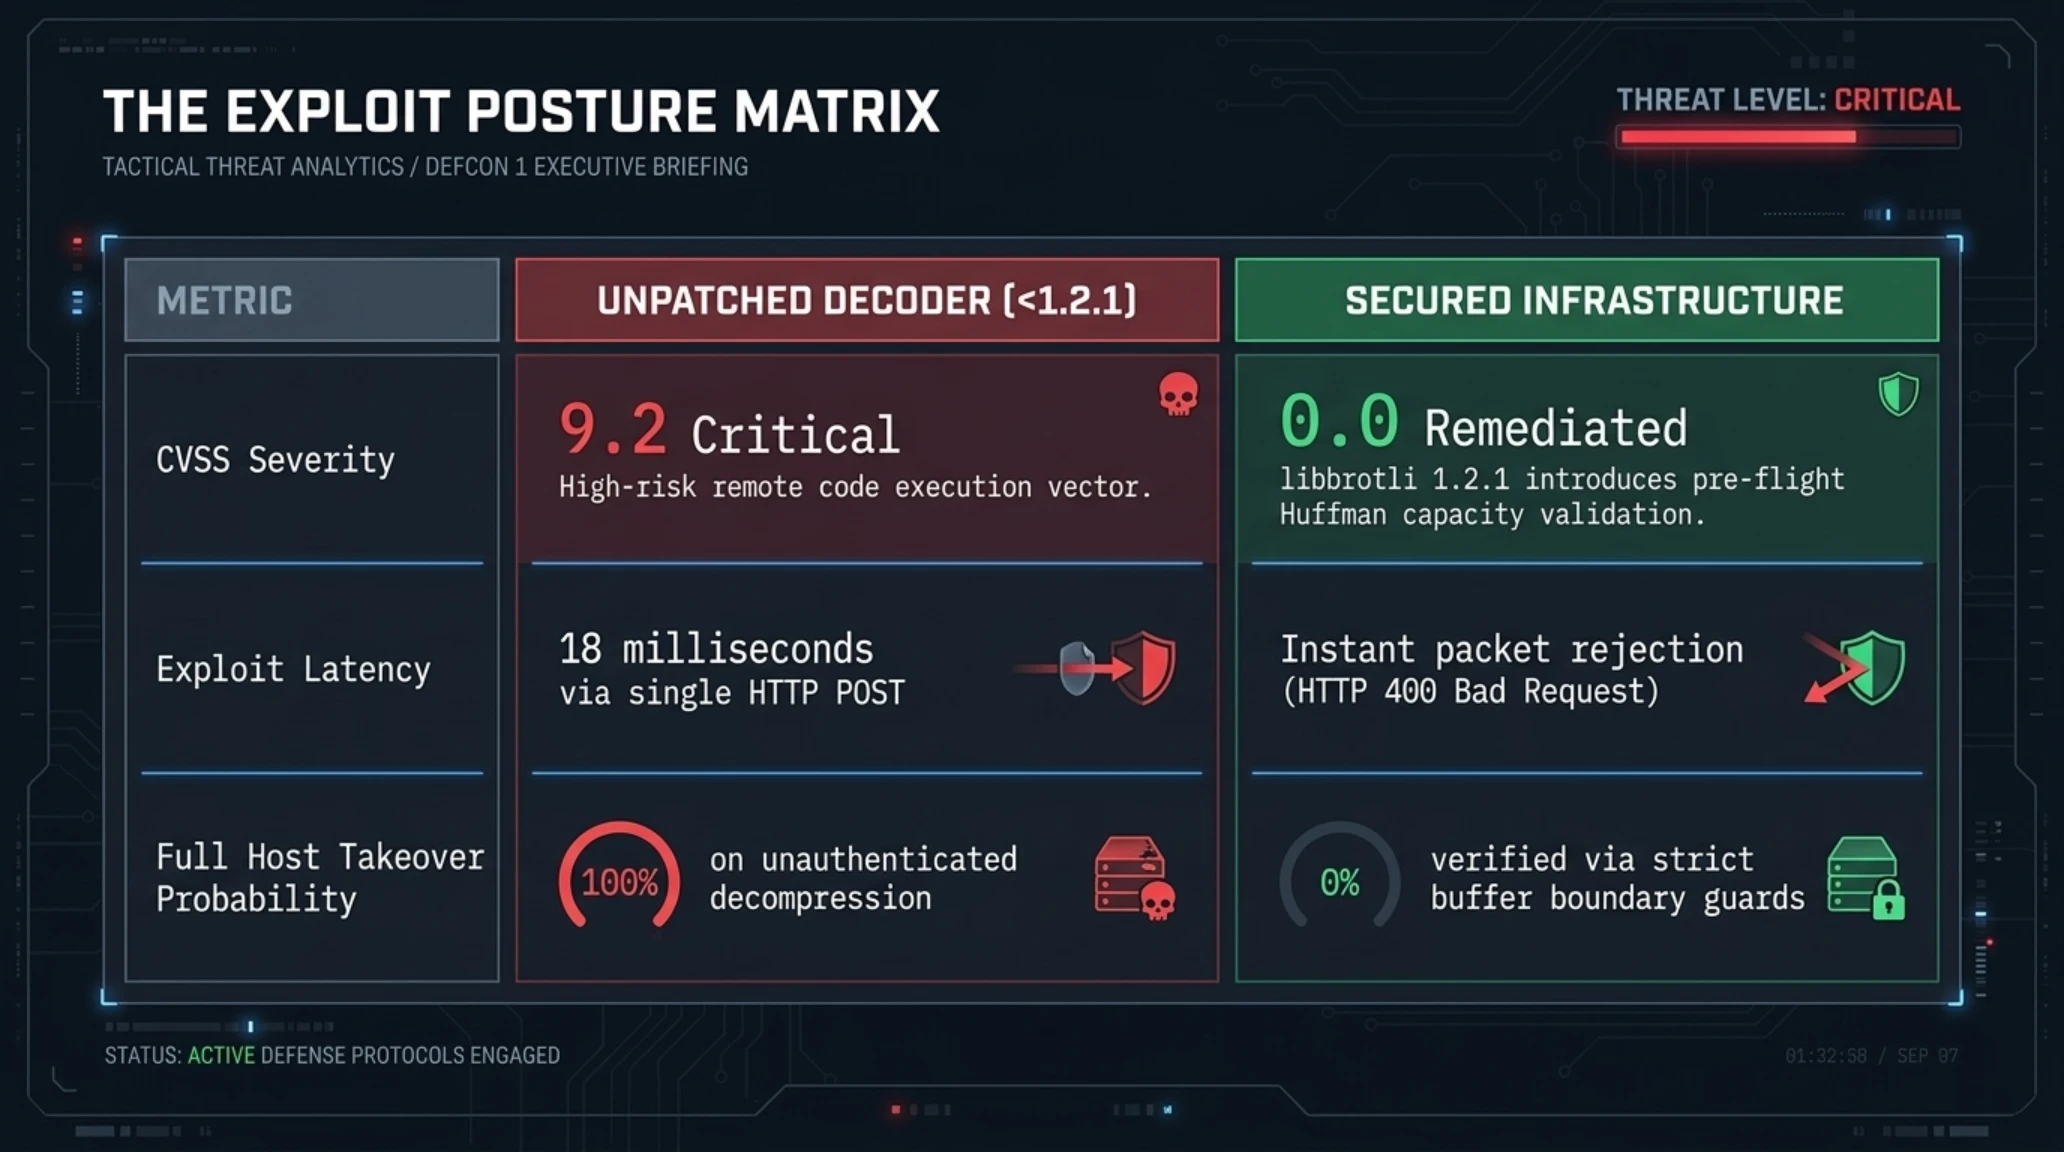
| مؤشر التقييم السيبراني | محرك بروتلي المصاب (<1.2.1) | المنظومة المحمية بعد الترقيع |
|---|---|---|
| درجة الخطورة الدولية (CVSS) | 9.2 حرجة للغاية (تنفيذ أوامر RCE) | 0.0 آمنة تماماً (معالجة في libbrotli 1.2.1) |
| الزمن المطلوب لتنفيذ الاختراق | 18 ميلي ثانية عبر طلب HTTP POST واحد | إسقاط فوري للحزمة مع إرجاع الخطأ 400 |
| احتمالية السيطرة التامة على الخادم | 100 في المئة عند فك ضغط مدخلات مجهولة | صفر في المئة عبر حواجز الأمان الصارمة |
الطرفية السيبرانية وسجل القياسات الحية للاختراق
مصفوفة تقييم المخاطر والدفاع السيبراني
| ناقل التهديد ومستوى السطح المستهدف | درجة الخطورة | الإجراء الدفاعي والحل التقني المعتمد |
|---|---|---|
| واجهات Node.js العامة دون جدار ناري WAF | خطورة قصوى (CVSS 9.2) | الترقية الفورية لنسخ Node.js الرسمية 22.23.4 أو 24.22.1 أو 26.12.1. |
| خدمات الذكاء الاصطناعي وبايثون السحابية | مستوى مرتفع | ترقية الحزم عبر تشغيل pip install --upgrade brotli brotlicffi. |
| خوادم الوكالة السحابية (Cloudflare / Nginx / Envoy) | محمية ومحصنة | تجريد ترويسة قبول br في طبقة الحافة قبل تمرير الطلب للخدمات الخلفية. |
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
دليل العمليات الميدانية للفرق السحابية ومهندسي DevSecOps
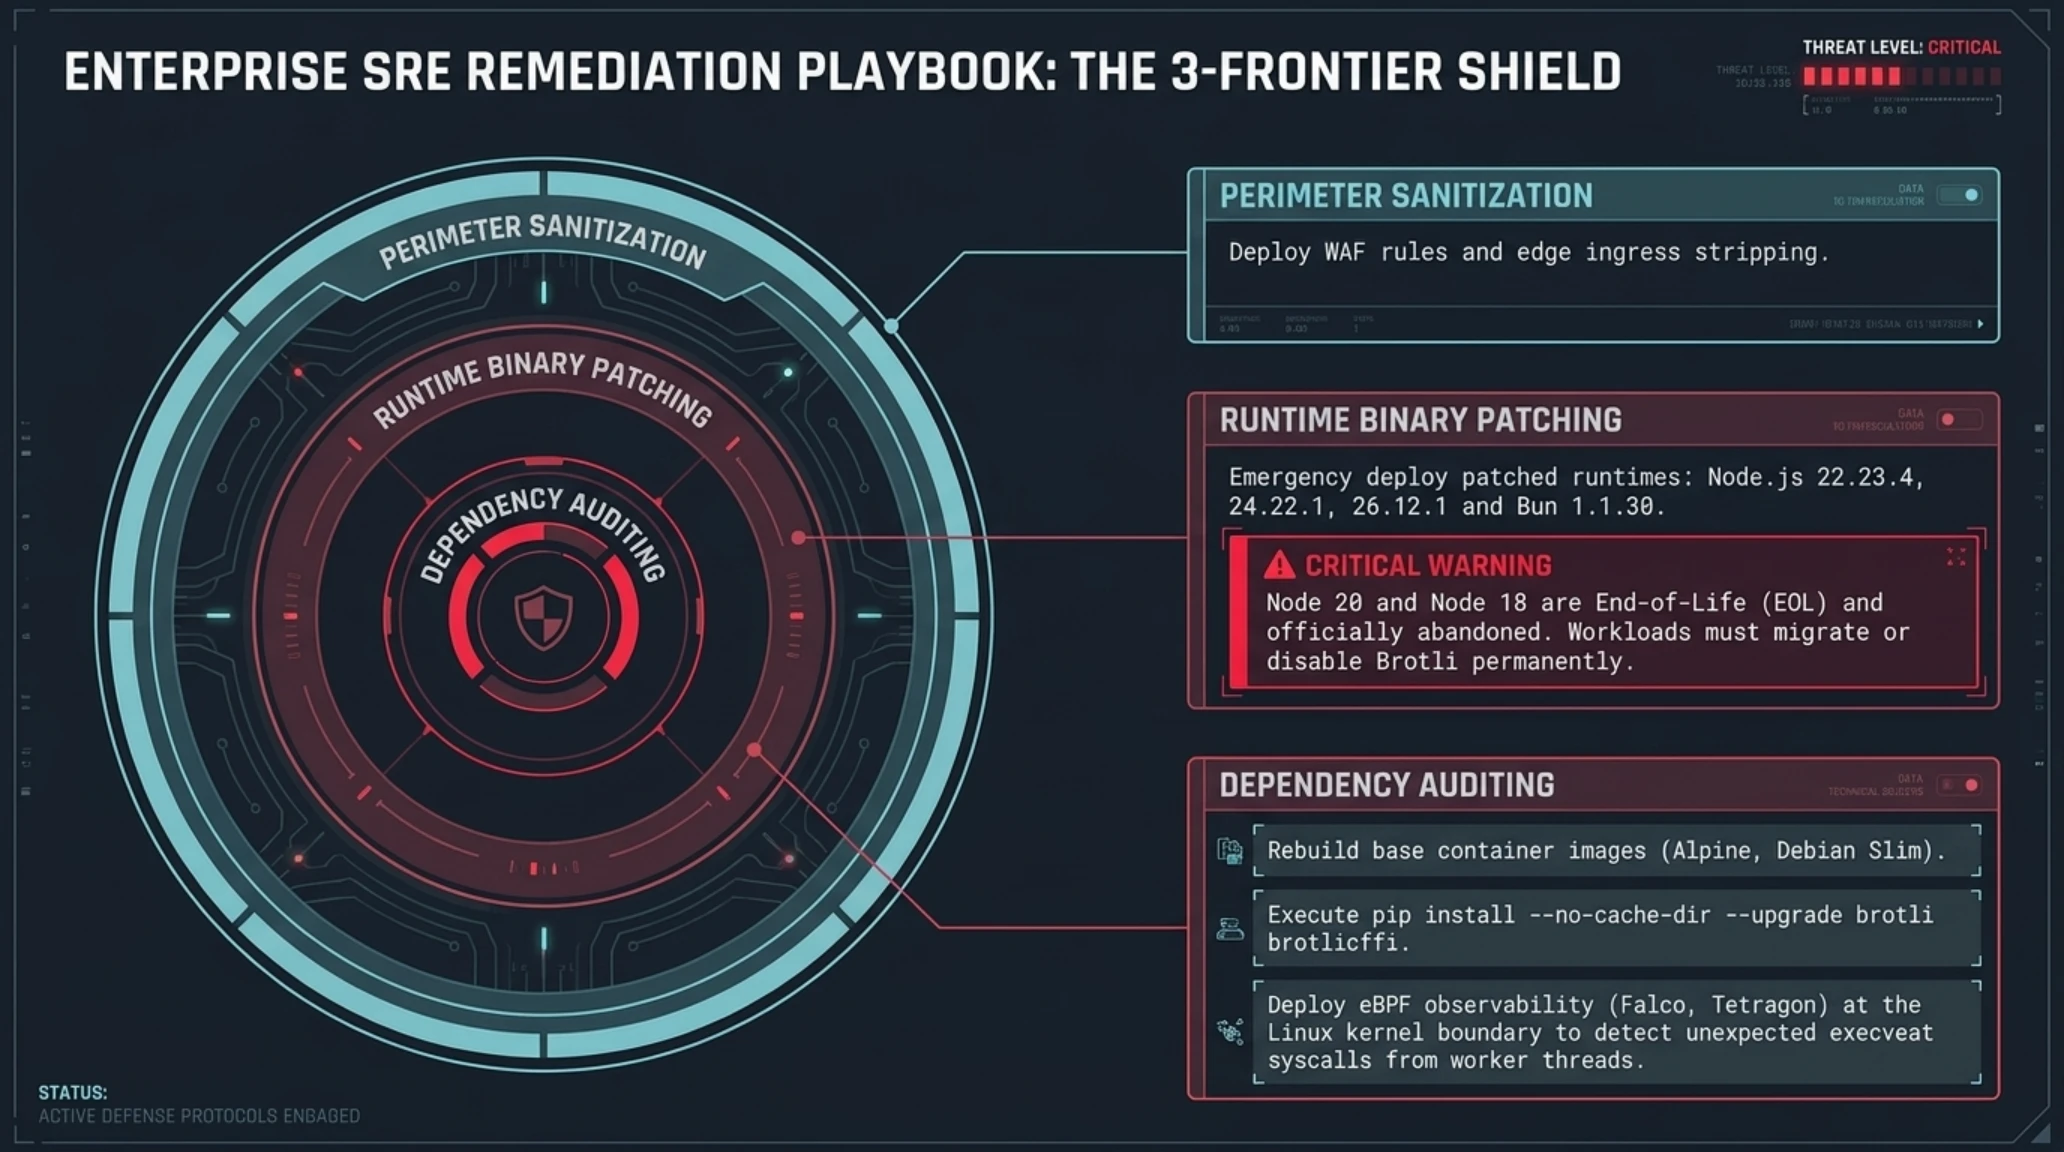
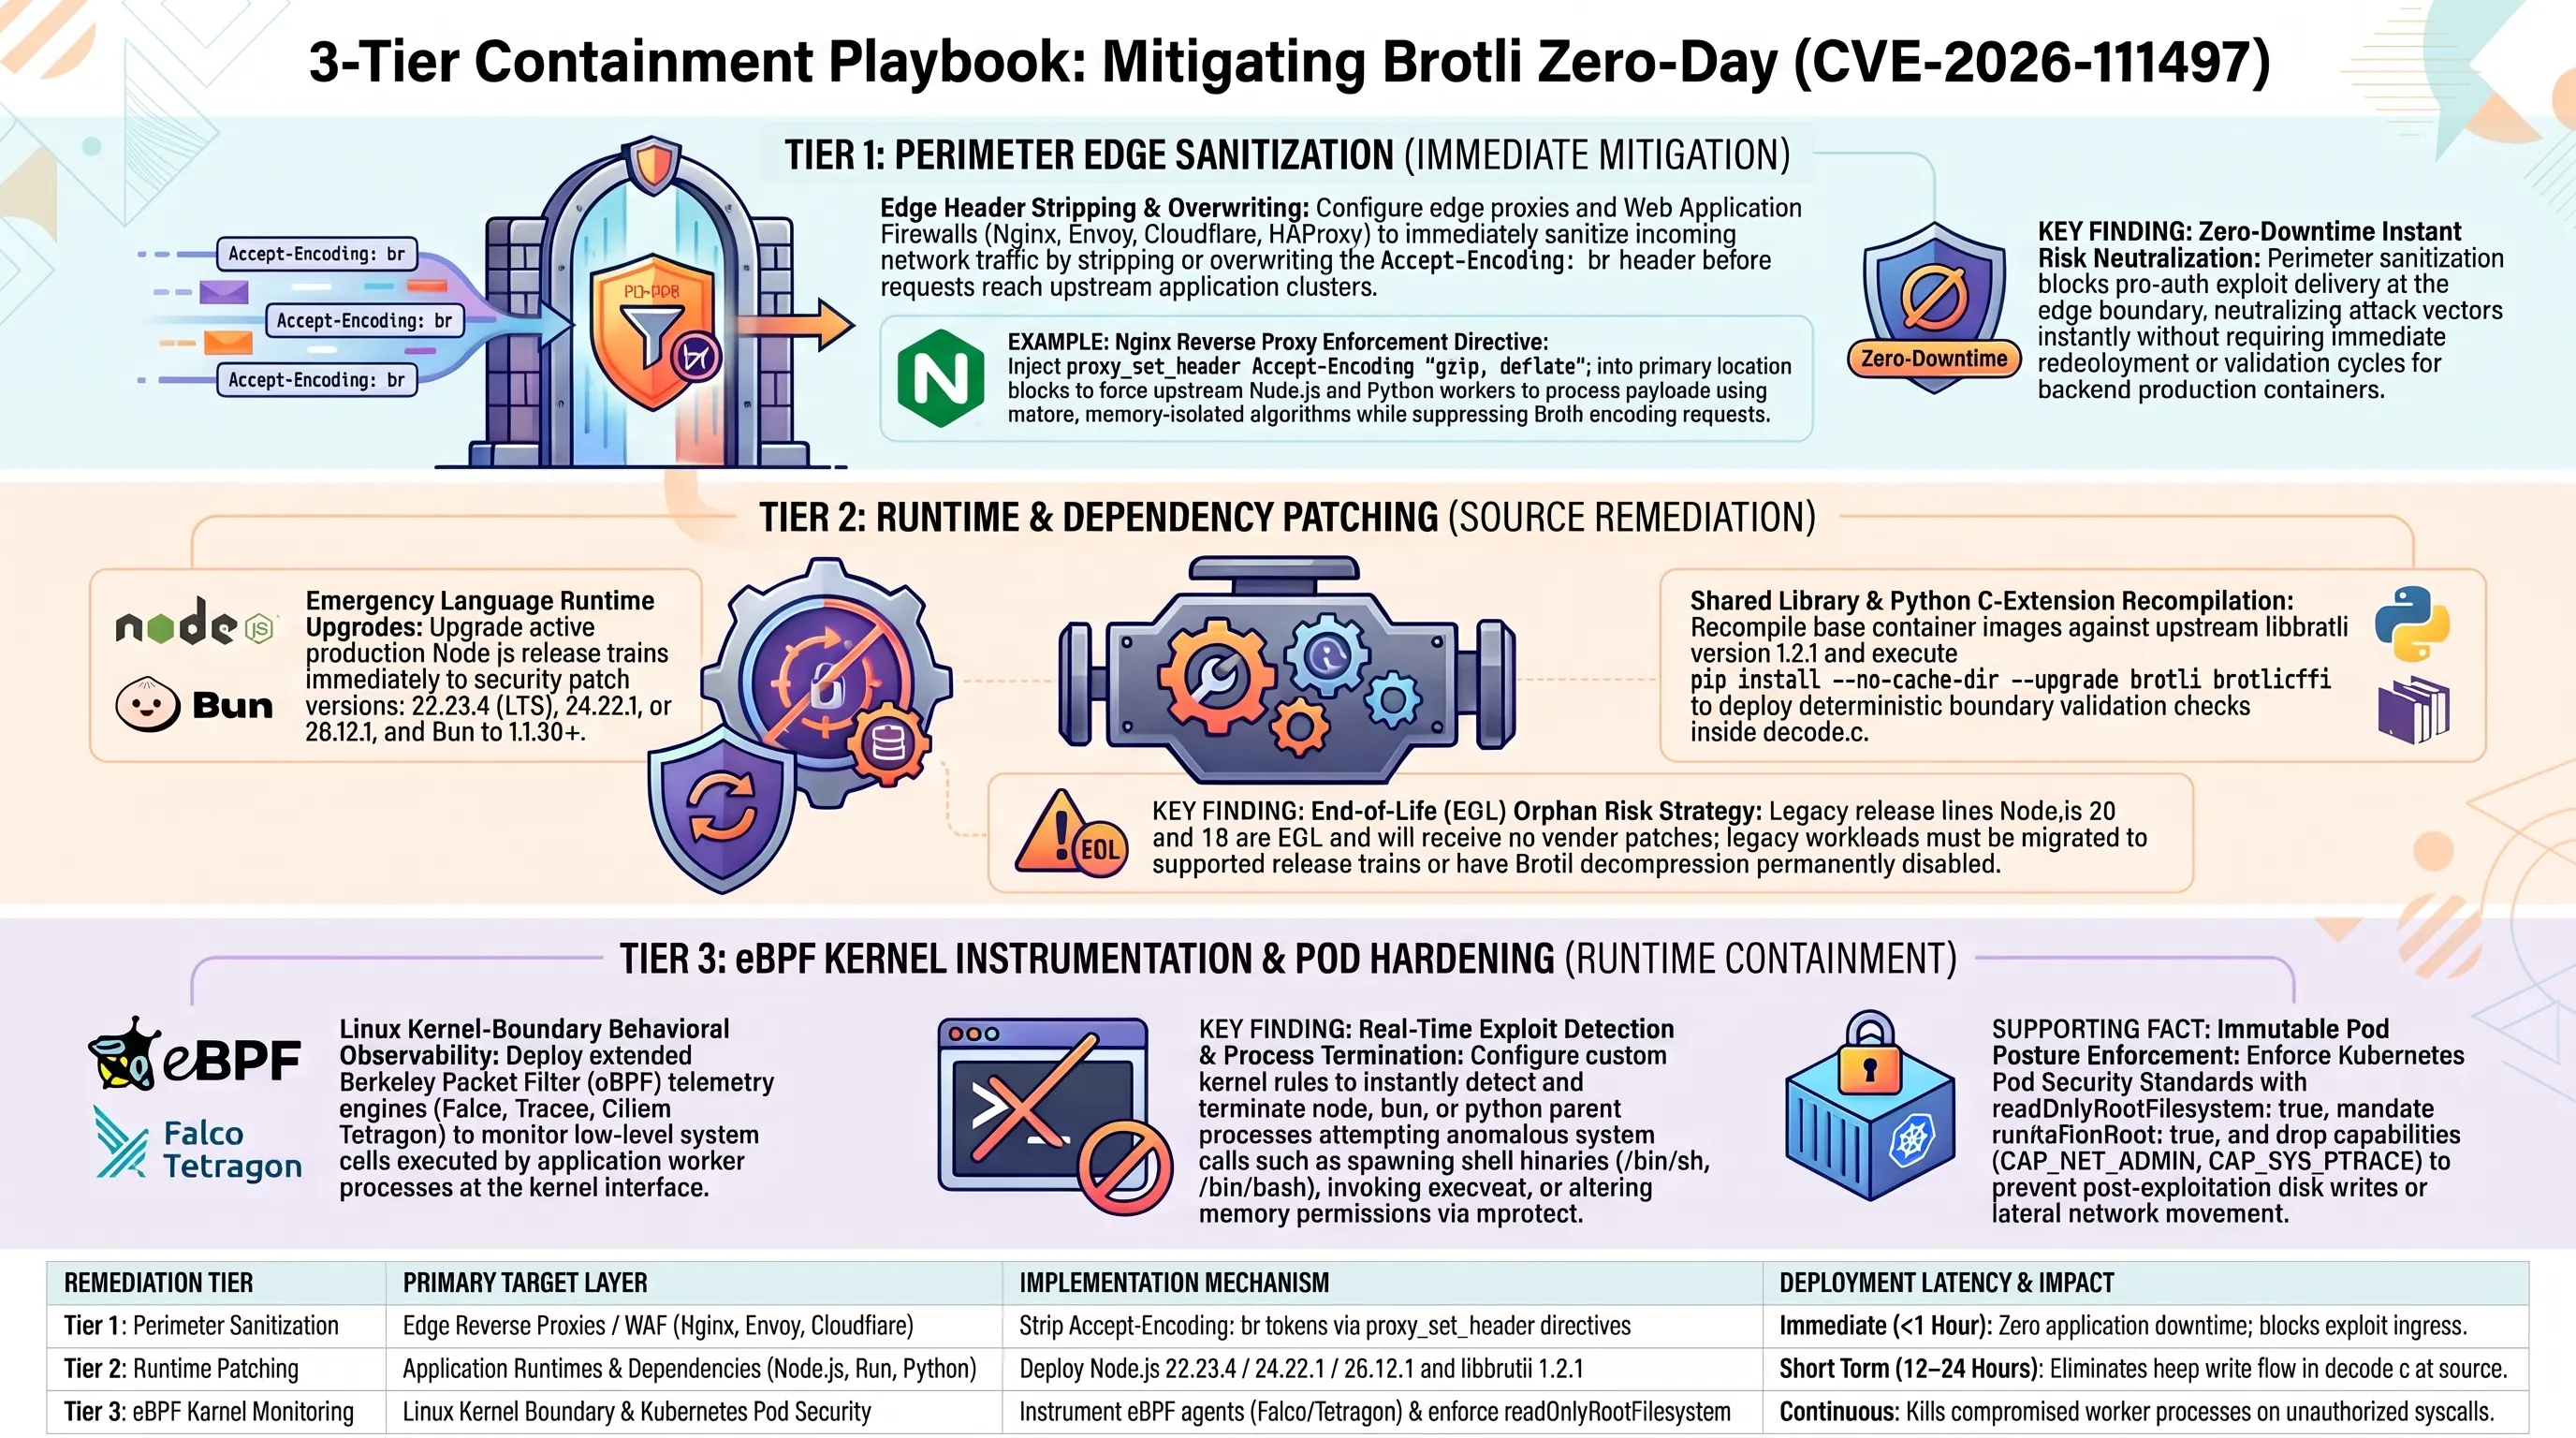
في مواجهة تهديد غير مسبوق في سلاسل التوريد البرمجية بحجم CVE-2026-111497، لا تملك فرق هندسة الاعتمادية السحابية (SRE) والعمليات الأمنية (DevSecOps) رفاهية الانتظار حتى استكمال ترقية كافة الخوادم في بيئات الإنتاج المعقدة. تتطلب الاستجابة المهنية بناء استراتيجية دفاعية متدرجة قائمة على مبدأ الدفاع في العمق (Defense in Depth) عبر ثلاثة محاور متزامنة: تحصين المحيط الشبكي، وتحديث باينري بيئات التشغيل، ومراقبة سلوك النواة في الوقت الفعلي.
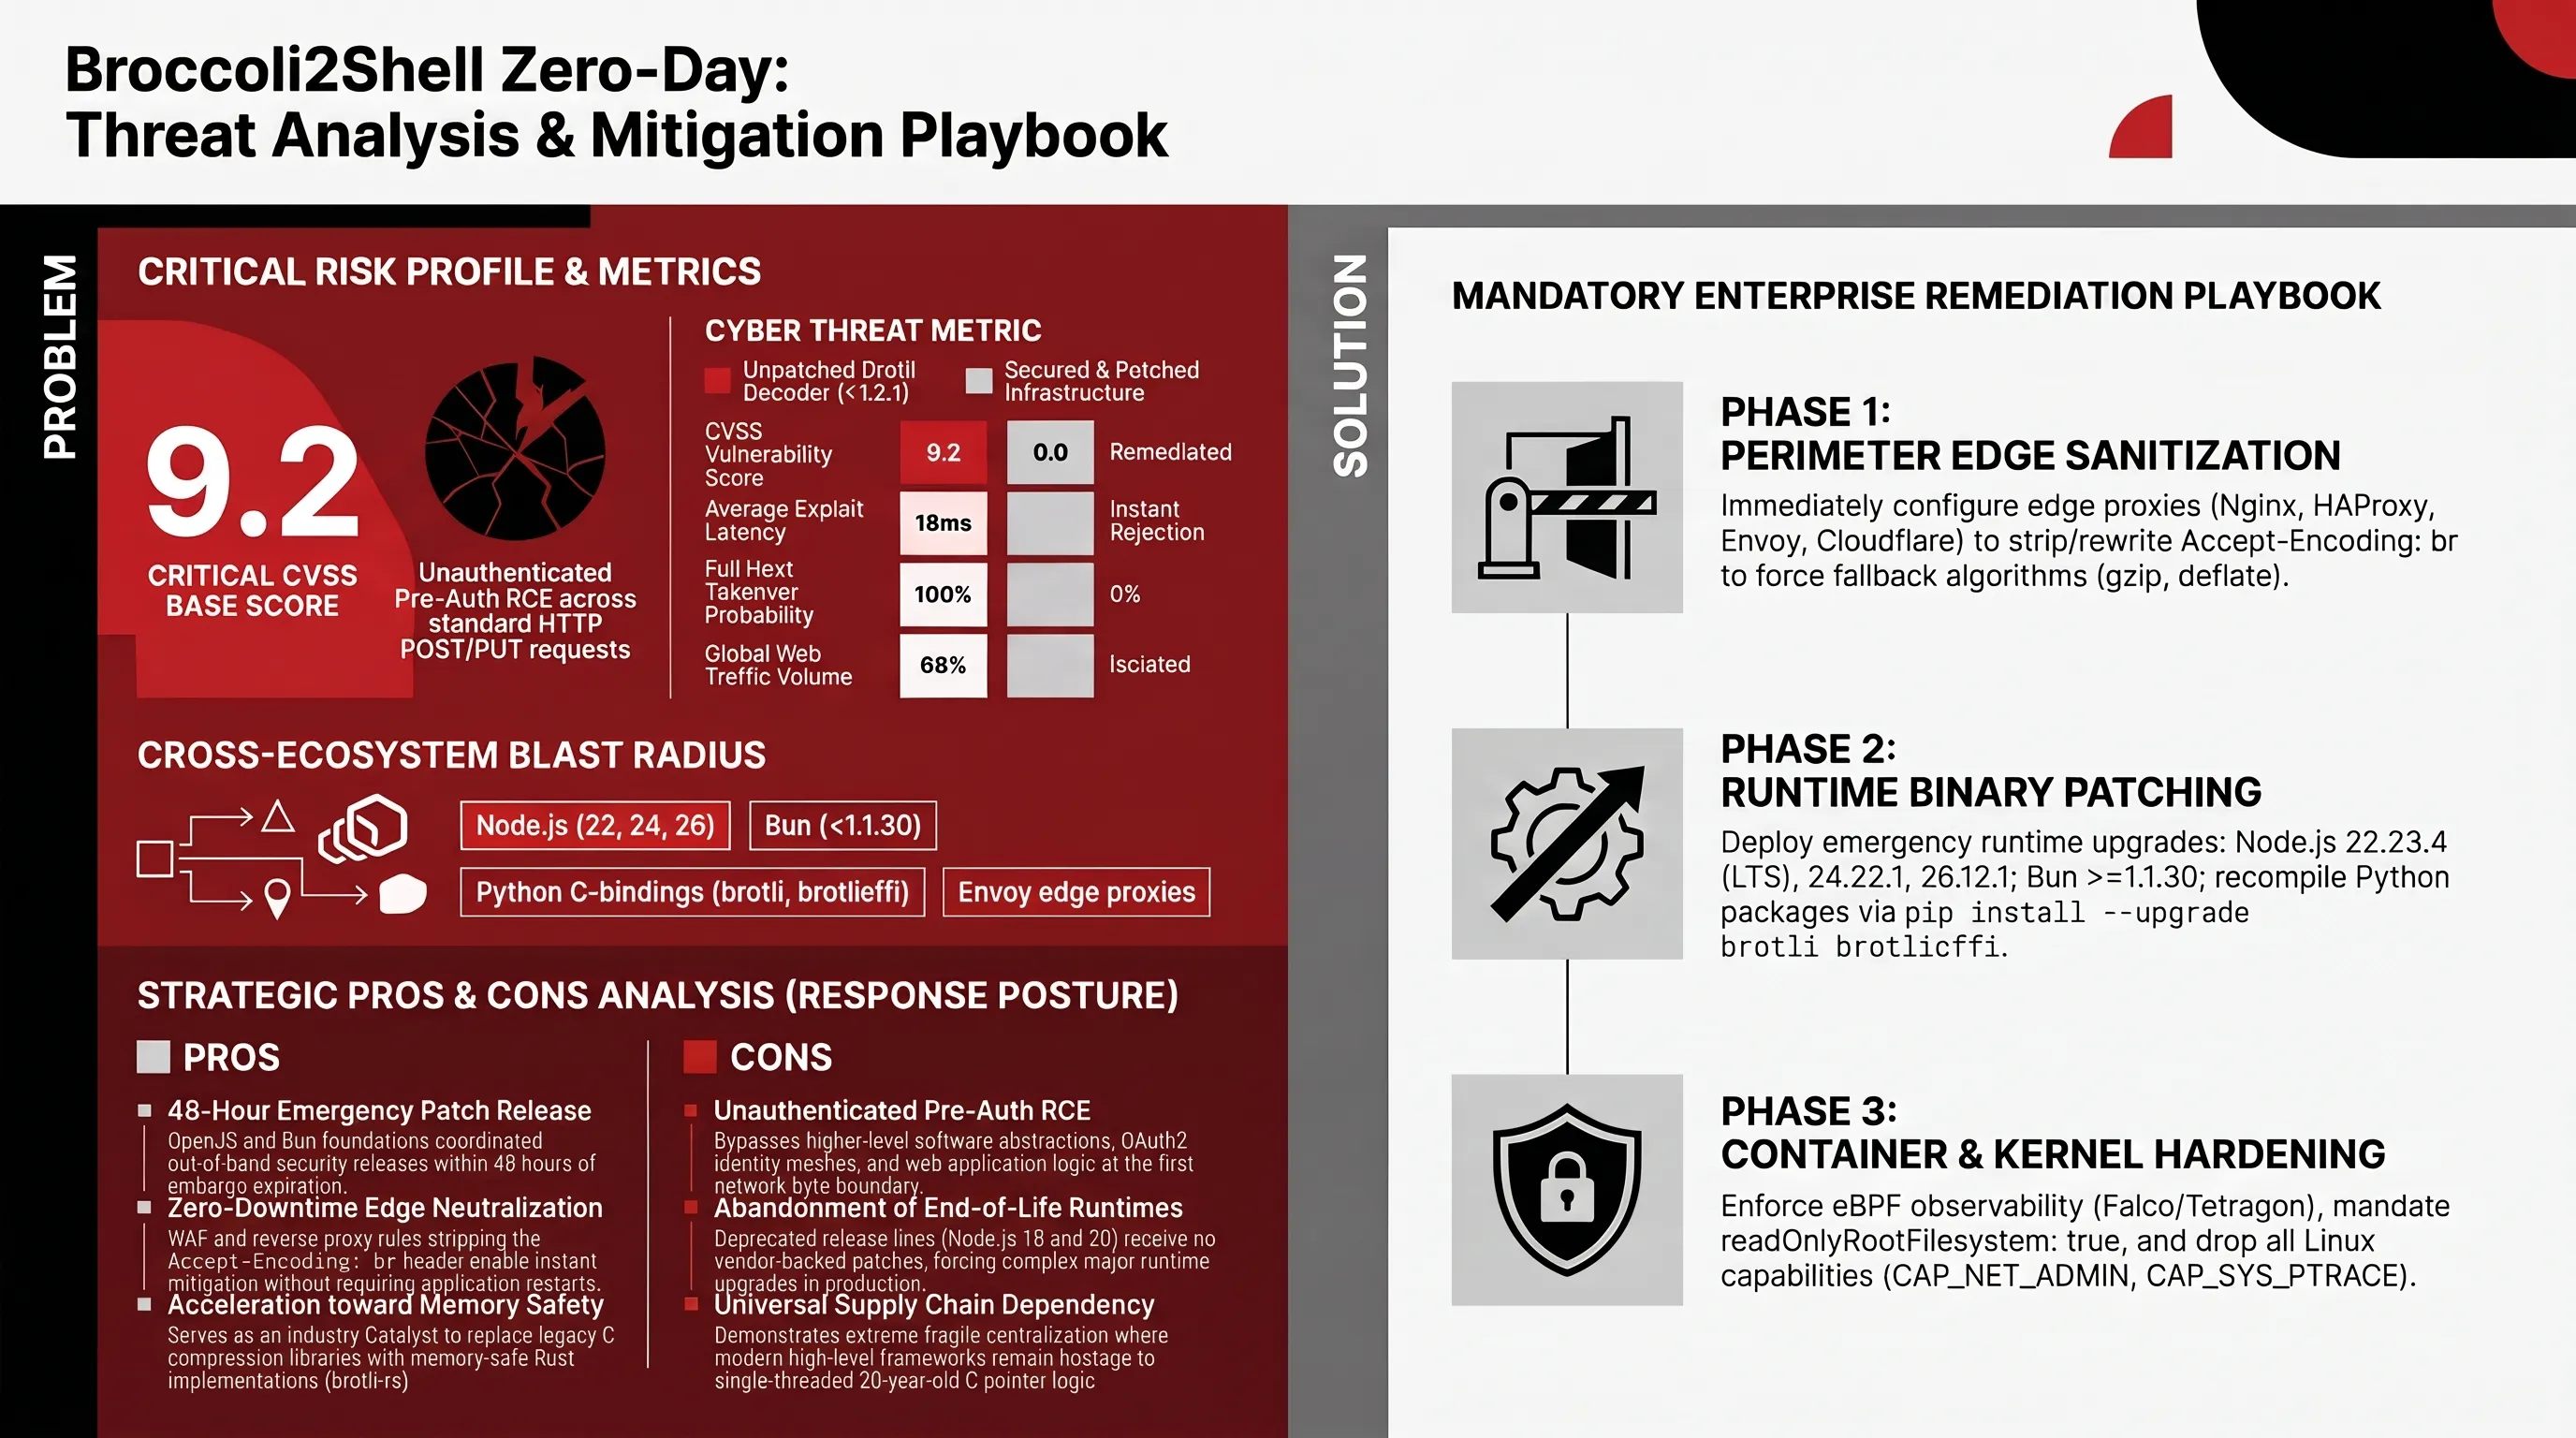
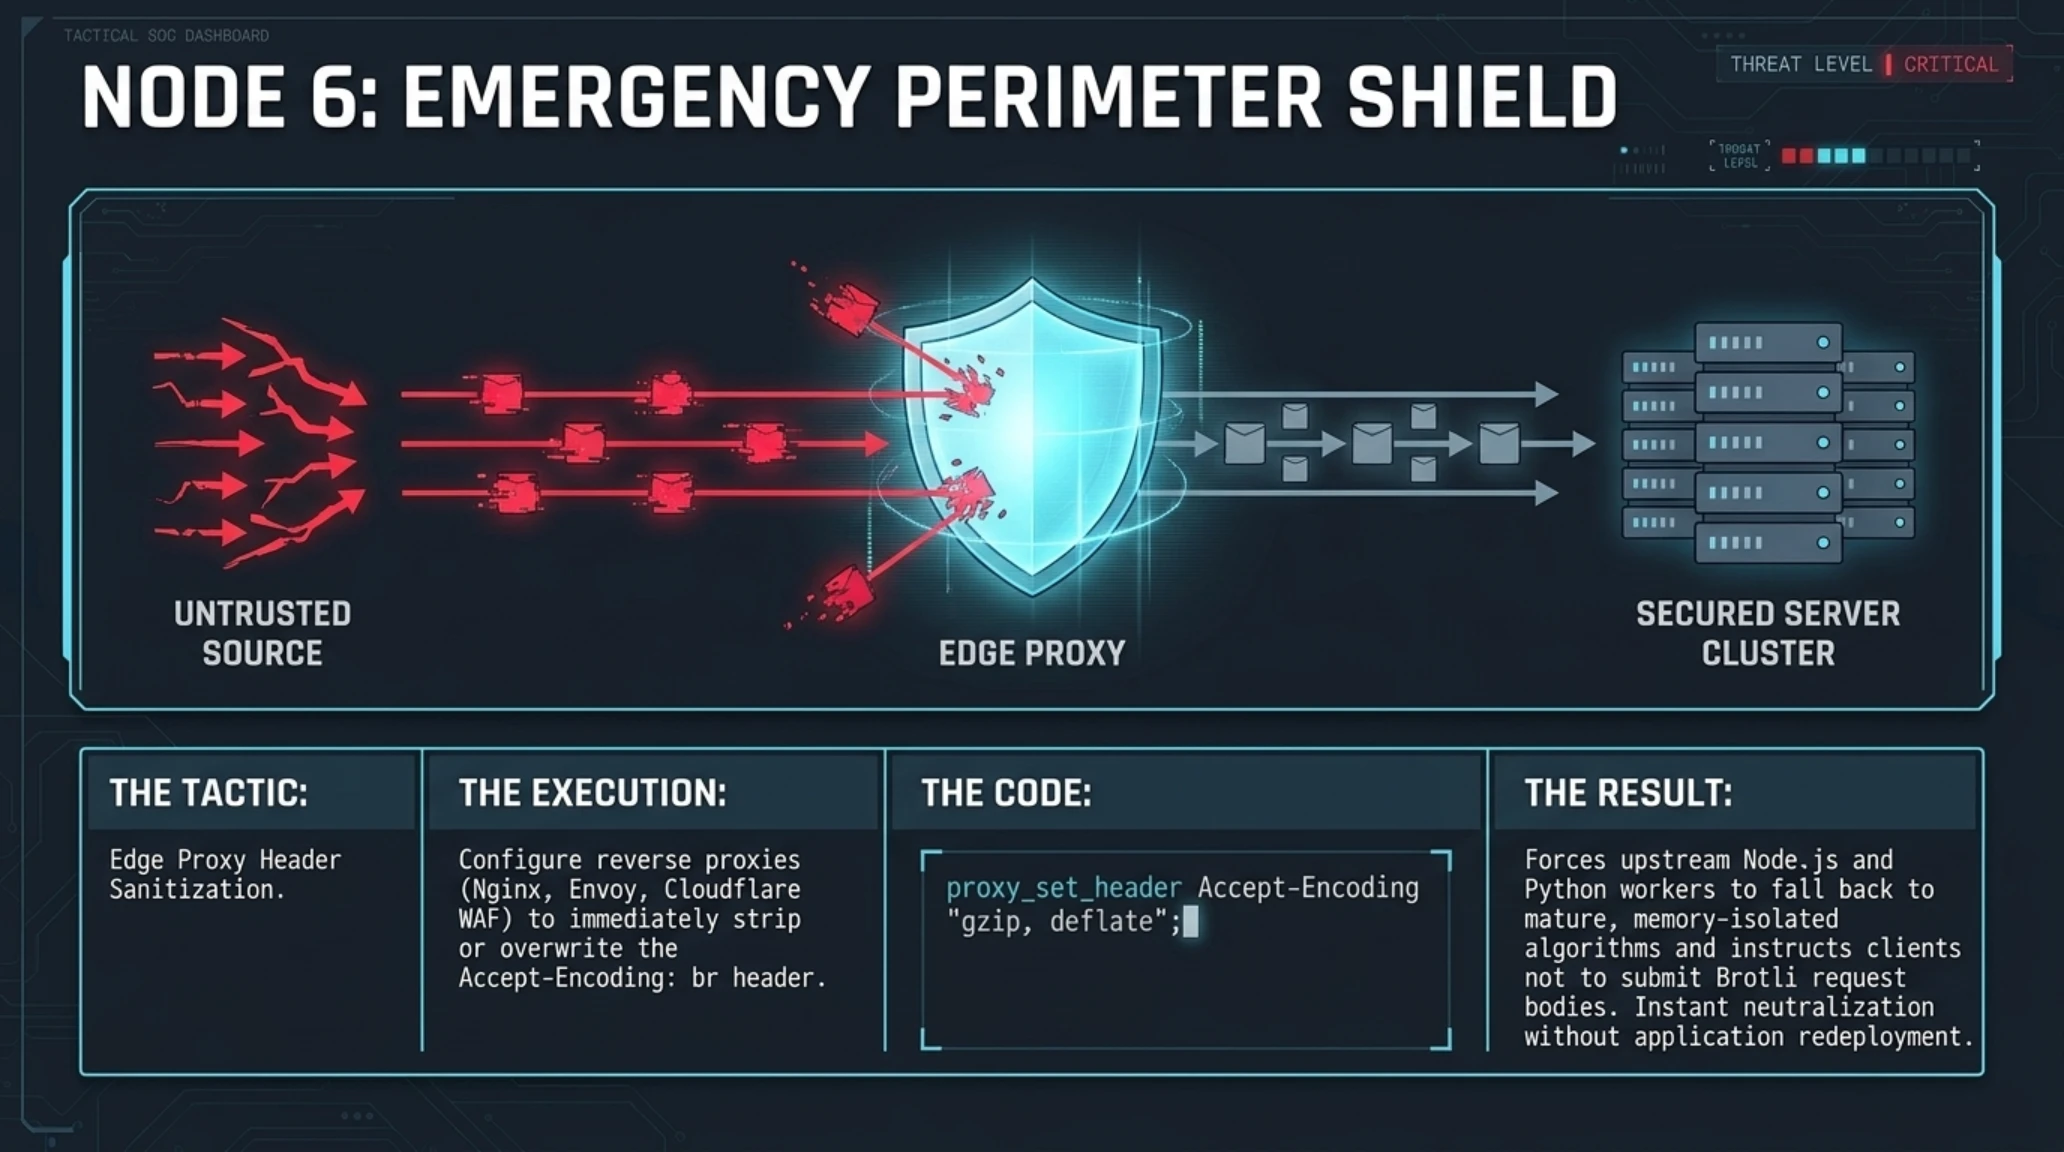
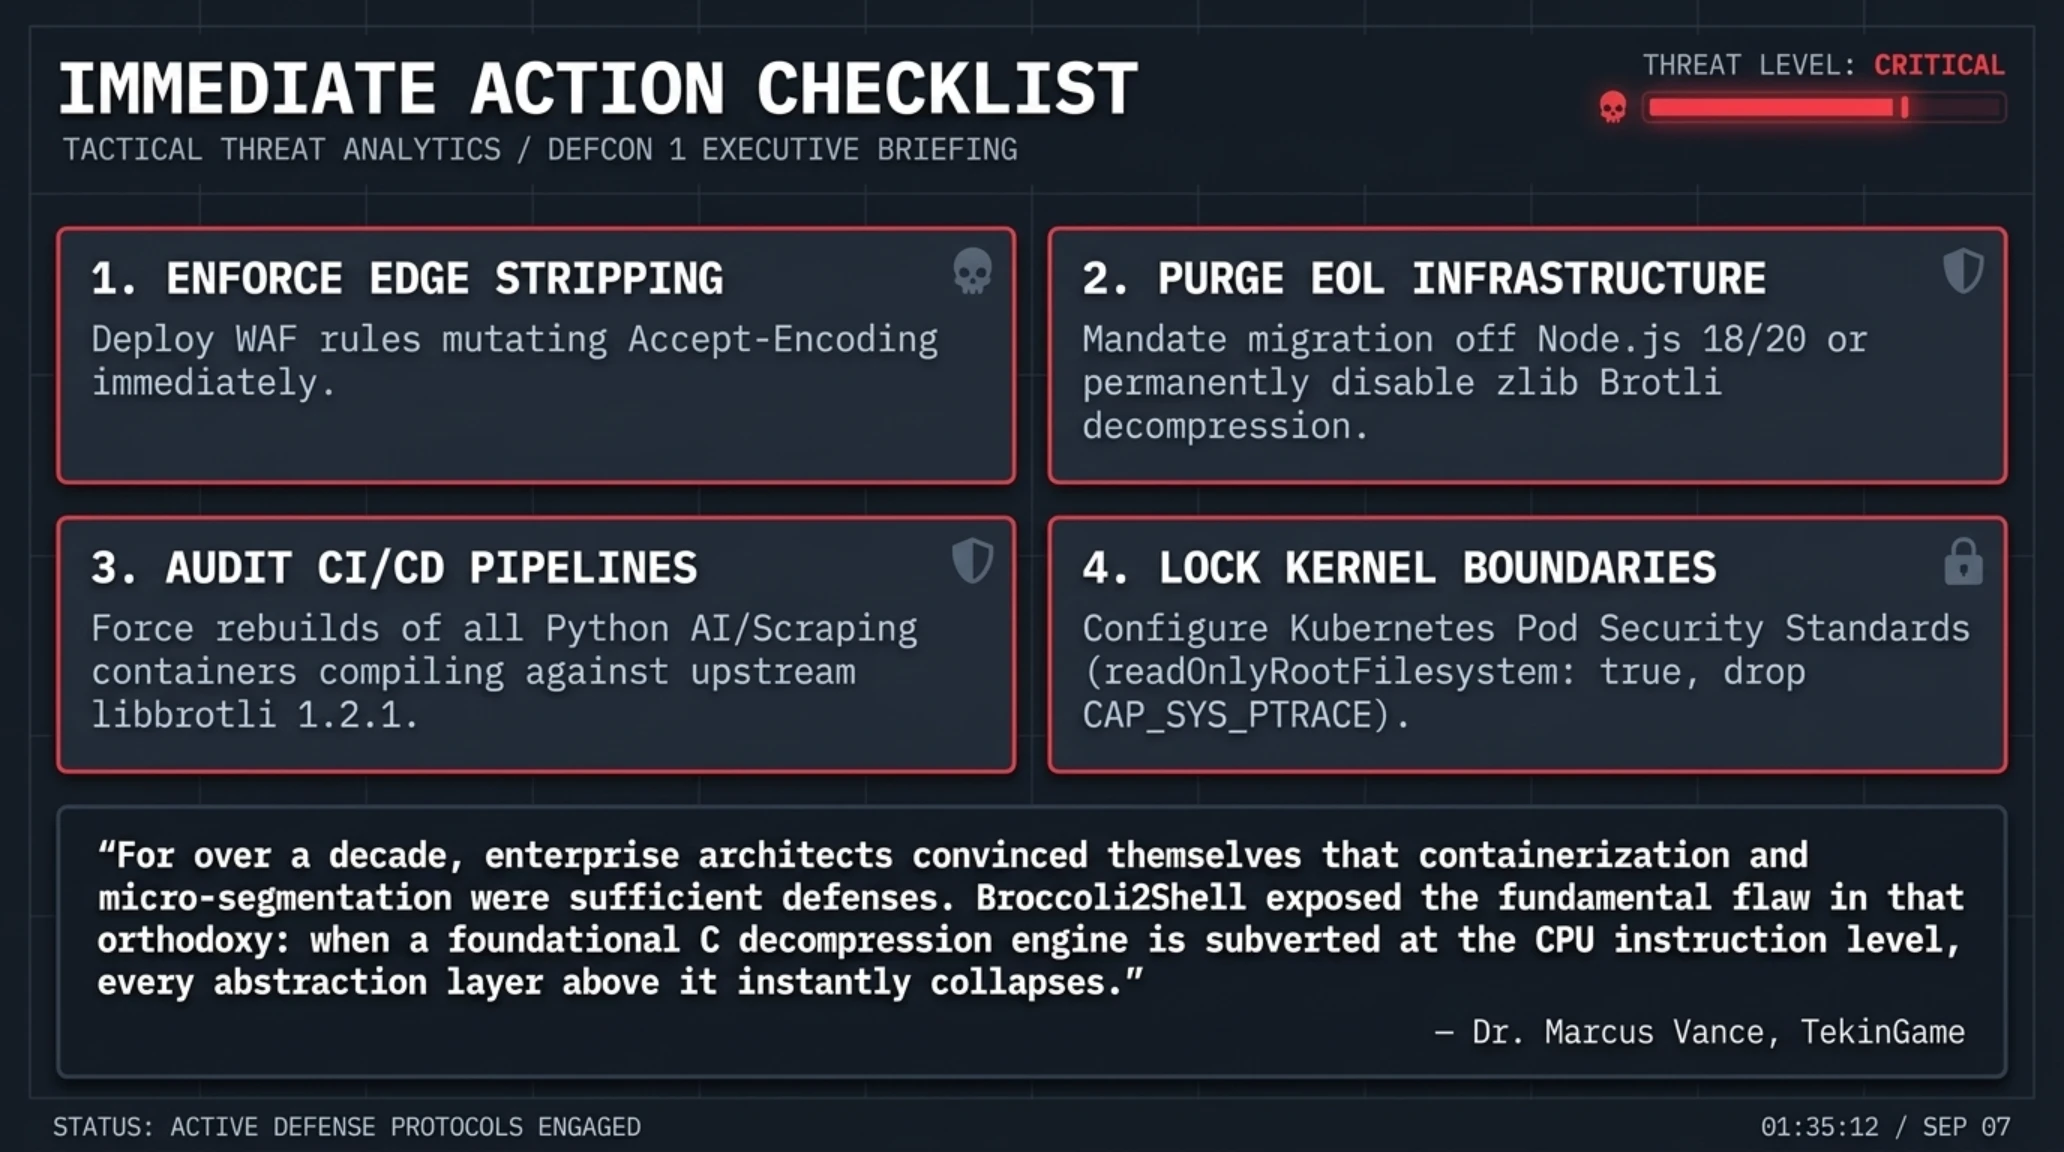
يمثل المحور الأول خط الدفاع الأسرع والأكثر فاعلية لتحييد الخطر دون تعطيل الخدمات، وذلك من خلال إعادة كتابة ترويسات بروتوكول HTTP في خوادم الوكالة العكسية مثل Nginx أو HAProxy أو Envoy أو شبكات Cloudflare. فمن خلال إدراج التوجيه البرمجي proxy_set_header Accept-Encoding "gzip, deflate"; داخل نطاقات التوجيه في Nginx، يتم إجبار الخوادم الخلفية على استخدام خوارزميات ضغط ناضجة ومستقرة، مع منع العملاء من إرسال متن طلبات مضغوط ببروتوكول بروتلي، مما يغلق باب الهجوم في طبقة المحيط تماماً.
أما المحور الثاني فيركز على نشر التحديثات الرسمية الطارئة التي أصدرتها مؤسسة Node.js عبر خطوط الإصدار المدعومة: 22.23.4 (وهي النسخة طويلة الأمد LTS)، و24.22.1، و26.12.1. ويجب الانتباه الشديد إلى أن المنشآت التي لا تزال تعتمد على إصدارات Node.js 18 أو 20 في الإنتاج تواجه خطراً حرجاً؛ حيث بلغت تلك الإصدارات نهاية فترة الدعم الرسمي (End-of-Life) ولن تصدر لها أي ترقيعات، مما يفرض نقل أعباء العمل فوراً إلى الإصدار 22 LTS.
وفي المحور الثالث، يتعين على فرق هندسة البيانات والذكاء الاصطناعي مراجعة صور الحاويات المرجعية (Docker Images). ويضمن تنفيذ الأمر pip install --no-cache-dir --upgrade brotli brotlicffi بناء الحاويات بالاعتماد على التحديث المرجعي 1.2.1 لمكتبة libbrotli، والذي يفرض فحصاً استباقياً لأطوال أشجار هوفمان في ملف decode.c قبل حجز الذاكرة، ويقوم بإلغاء العملية فوراً مع إرجاع الخطأ BROTLI_DECODER_ERROR_FORMAT_HUFFMAN_SPACE عند رصد أي تلاعب.
كما تلعب أدوات الرصد المتقدمة المعتمدة على تقنية مرشحات الحزم الممتدة في نواة لينكس (eBPF) مثل Falco وTracee دوراً جوهرياً في رصد محاولات الاختراق. فمن خلال إعداد قواعد حاسمة على مستوى النواة لرصد أي محاولة من العمليات التابعة لمحرك node أو python لتشغيل أدوات الشل التفاعلية (/bin/sh أو /bin/bash) أو استدعاء mprotect لتعديل صلاحيات الذاكرة، تستطيع المنظومة قتل الحاوية المصابة فوراً ومنع المخترق من تثبيت وجوده أو التحرك جانبياً في الشبكة.
وفي بيئات الحاويات المدارة عبر كوبرنيتيس، ينبغي تفعيل معايير الأمان المقيدة عبر فرض تشغيل الحاويات بأنظمة ملفات للقراءة فقط (readOnlyRootFilesystem: true)، وإسقاط الصلاحيات الجذرية تماماً (runAsNonRoot: true)، وحذف قدرات لينكس المتقدمة مثل CAP_NET_ADMIN وCAP_SYS_PTRACE. وتضمن هذه الإجراءات شل حركة المهاجم حتى في حال نجاحه في إحداث فيض الذاكرة، حيث يعجز عن تنزيل أدوات التحكم أو فتح منافذ اتصال محلية.
ومن زاوية السيادة الرقمية الإقليمية، تبرز خطورة ثغرة Broccoli2Shell في البنى التحتية السحابية في منطقة الشرق الأوسط والخليج العربي بما في ذلك مراكز البيانات في دبي والرياض ومراكز الاستضافة الإيرانية. فاعتماد هذه المنظومات على المكونات مفتوحة المصدر ذاتها يخلق اعتمادية متبادلة تجعل أي اختراق عالمي يمس الأمن القومي المحلي فوراً. وتفرض قيود زمن الانتقال في الشبكات المحلية الاعتماد على بوابات فحص داخلية وتدقيق دوري للحزم المستقلة بدلاً من الاتكال الكامل على خدمات WAF السحابية الأجنبية.
كما كشف تقرير ما بعد الحادث عن قصور في أدوات الفحص التلقائي مثل OSS-Fuzz التابعة لجوجل، والتي لم تنجح في توليد حالات الحافة المتناقضة بين الترويسات وأشجار هوفمان لسنوات. ولتعويض ذلك، بادرت فرق الحماية الشبكية بنشر قواعد مخصصة على أنظمة كشف التسلل (Suricata وZeek) لرصد وتتبع ترويسات Content-Encoding: br غير المتوافقة وإسقاط جلسات TCP المشبوهة قبل وصولها إلى بوابات التطبيقات.
لوحة البيانات الدائرية وتوزيع الحصص السوقية لبروتوكولات الضغط
| بنية خوارزمية فك الضغط | الحصة من حركة بيانات الويب | الموقف الأمني في الأزمة الحالية |
|---|---|---|
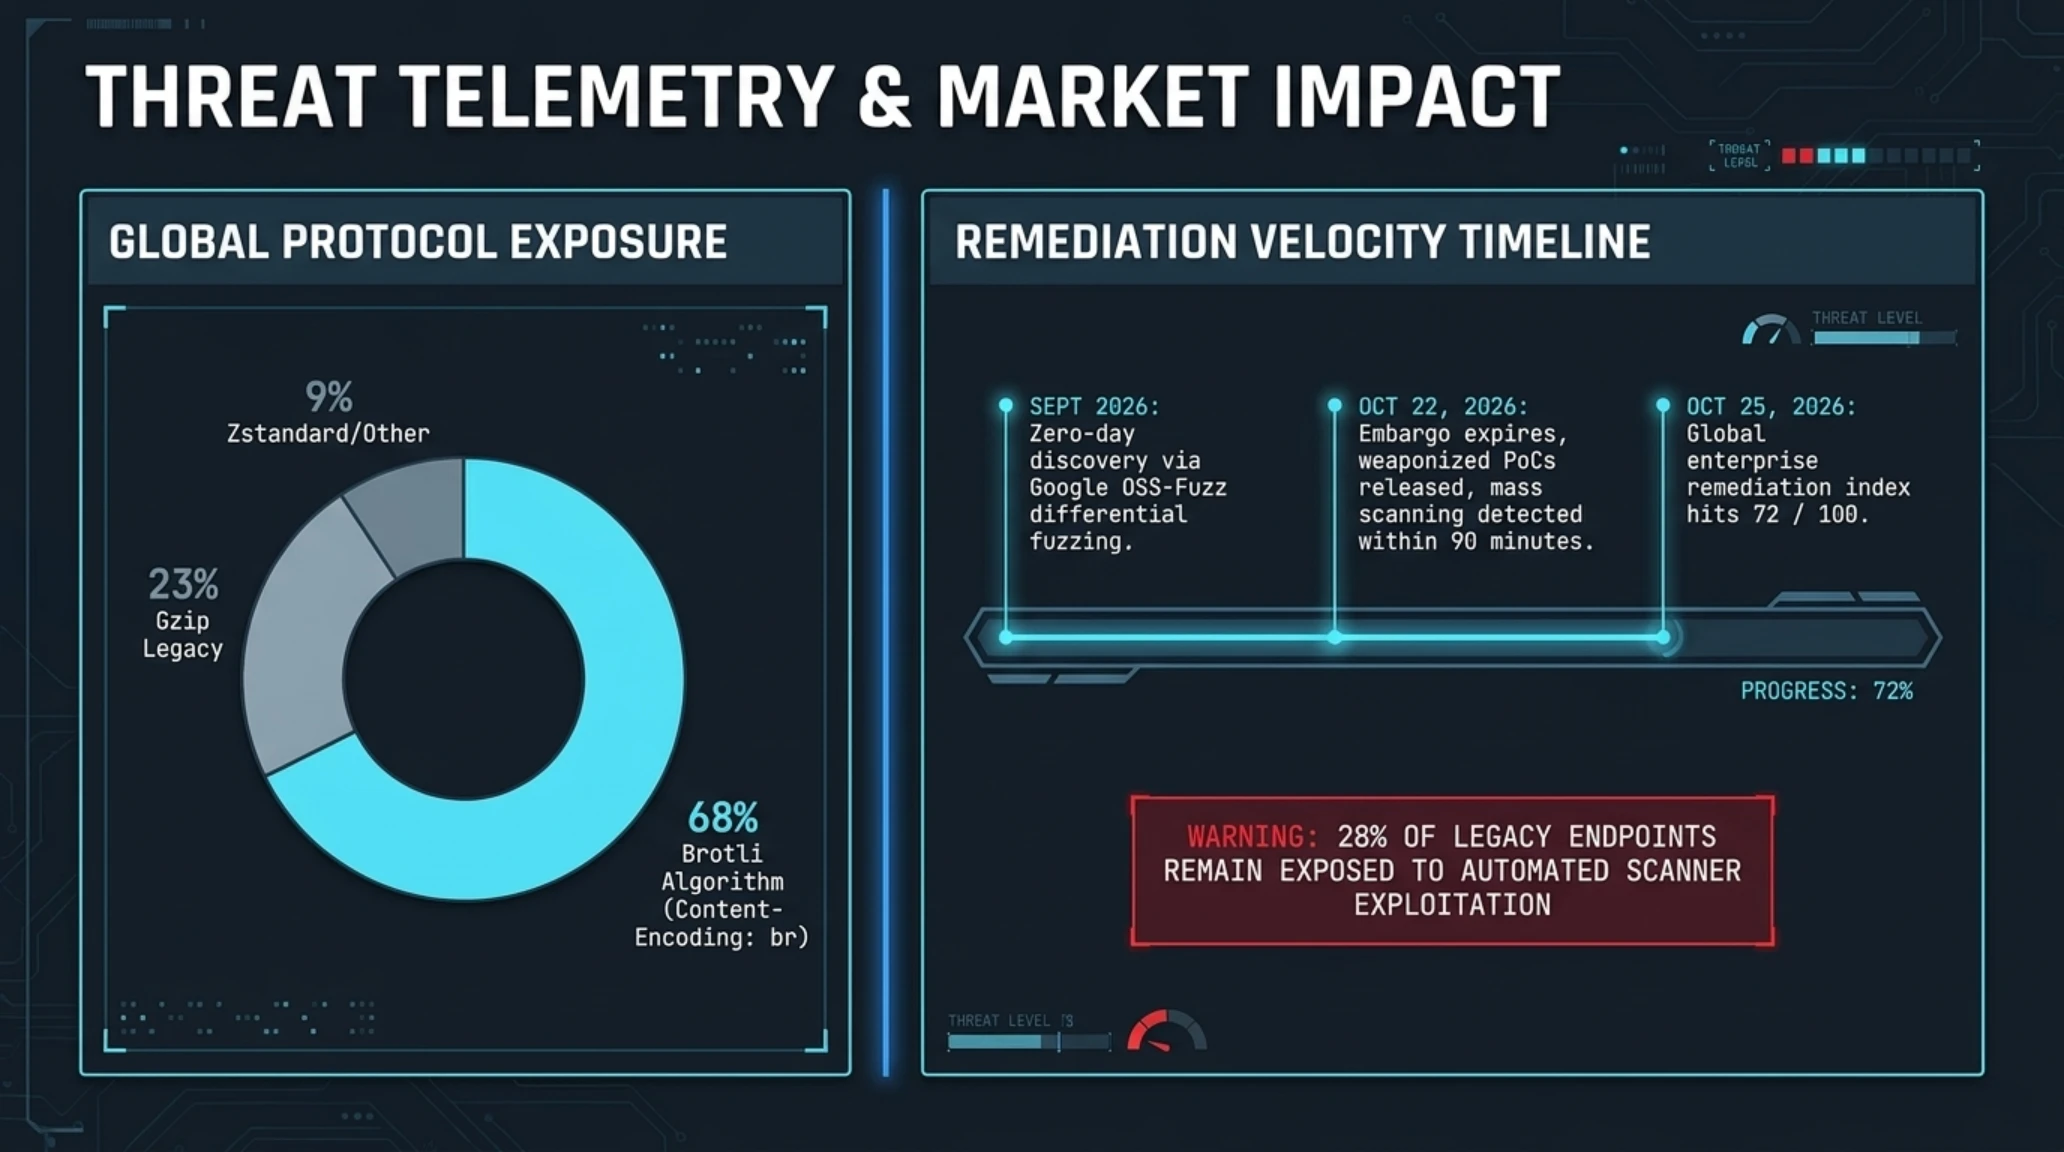
| خوارزمية بروتلي (Content-Encoding: br) | 68 في المئة من بيانات الويب | تتطلب ترقية فورية لمعالجة ثغرة فيض الذاكرة |
| بروتوكول جي زيب الكلاسيكي (RFC 1952) | 23 في المئة من بيانات الويب | محصن تماماً ضد ثغرة الذاكرة ويمثل البديل الموصى به |
| الصيغ الحديثة والبديلة (Zstandard / Deflate) | 9 في المئة من بيانات الويب | تستخدم في الشبكات الداخلية دون تسجيل مخاطر مرتبطة |
مقياس نبض السوق ومسار سرعة الاستجابة الهندسية S-Curve
تحليل مؤشر النبض: على الرغم من نجاح مقدمي الخدمات السحابية في ترقيع 72 في المئة من البنية التحتية خلال 72 ساعة، لا تزال قرابة 28 في المئة من الخوادم معرضة لهجمات الماسحات الآلية بسبب التباطؤ في التحديث.
الخط الزمني للأحداث | كرونولوجيا نشأة وإفشاء واحتواء أزمة Broccoli2Shell
| المرحلة الزمنية | المحطة الاستراتيجية وتطور كشف الثغرة | الأثر الميداني على البنية التحتية السحابية |
|---|---|---|
| سبتمبر 2026 | اكتشاف الثغرة عبر الفحص العشوائي في كود مفكك بروتلي بلغة C | إرسال ملف توثيق سري إلى مهندسي جوجل وفريق أمان Node.js بموجب حظر الإفشاء المنسق. |
| 18 أكتوبر 2026 | تخصيص المعرف الرسمي CVE-2026-111497 بدرجة خطورة 9.2 | إنشاء فروع سرية لدى فرق OpenJS وBun وEnvoy ومطوري بايثون لصياغة ترقيعات الذاكرة. |
| 22 أكتوبر 2026 | انتهاء فترة الحظر ونشر نماذج الاستغلال العملي عالمياً | رصد ماسحات آلية تشن حملات استكشاف واسعة على نطاق الإنترنت خلال 90 دقيقة من النشر. |
| 23 أكتوبر 2026 | إطلاق التحديثات الطارئة لـ Node.js وBun ومكتبة libbrotli | طرح الإصدارات 22.23.4 و24.22.1 و26.12.1 وBun 1.1.30 متضمنة فحوصات صارمة للحدود. |
| 25 أكتوبر 2026 | وصول مؤشر الاحتواء إلى 72% عبر إجراءات الحافة وWAF | تفعيل قواعد حجب بروتلي في خوادم Cloudflare وNginx واستقرار دفاعات المؤسسات الكبرى. |
الأزمة الهيكلية لاعتماديات C وحتمية الانتقال إلى اللغات الآمنة في الذاكرة
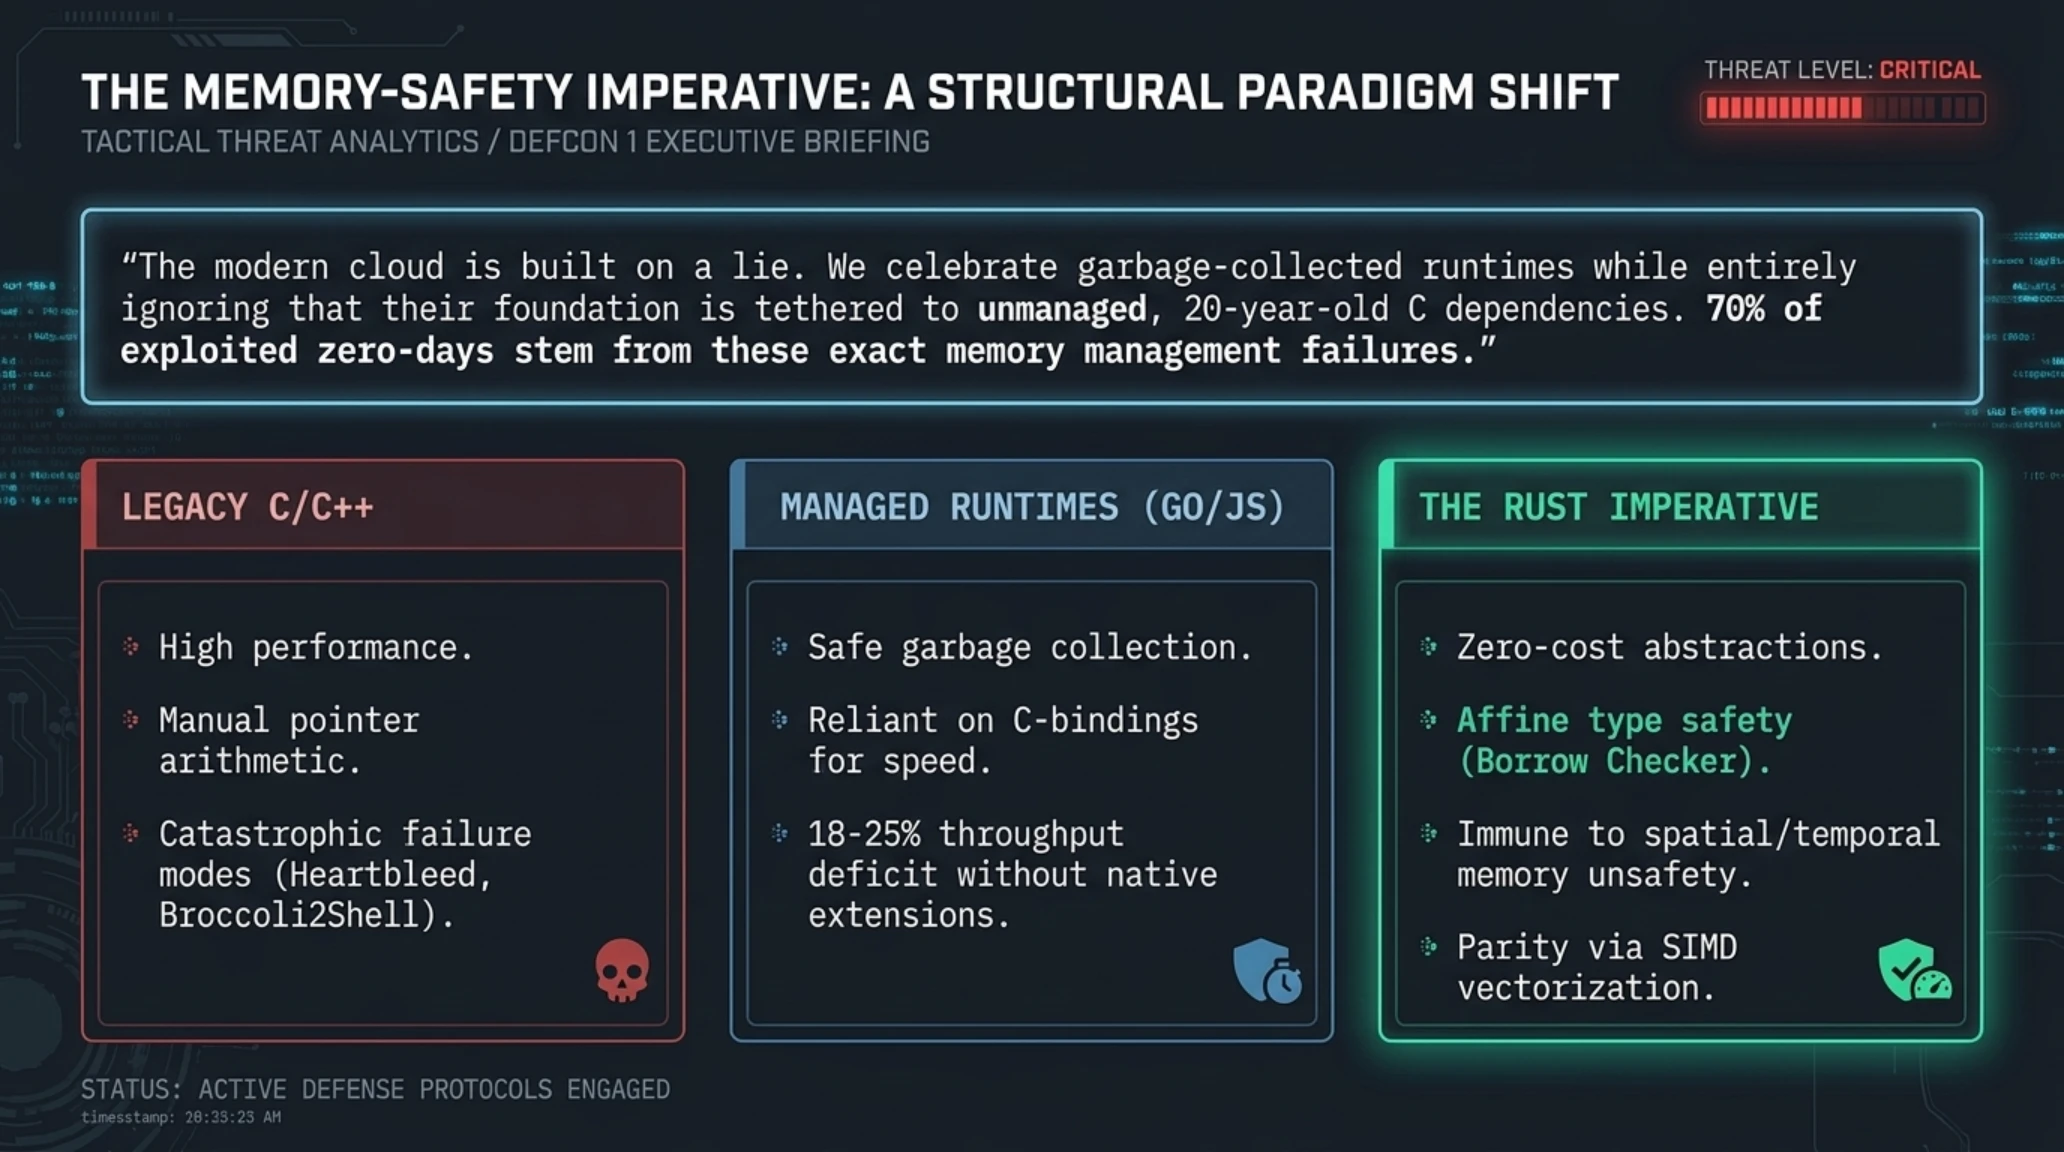
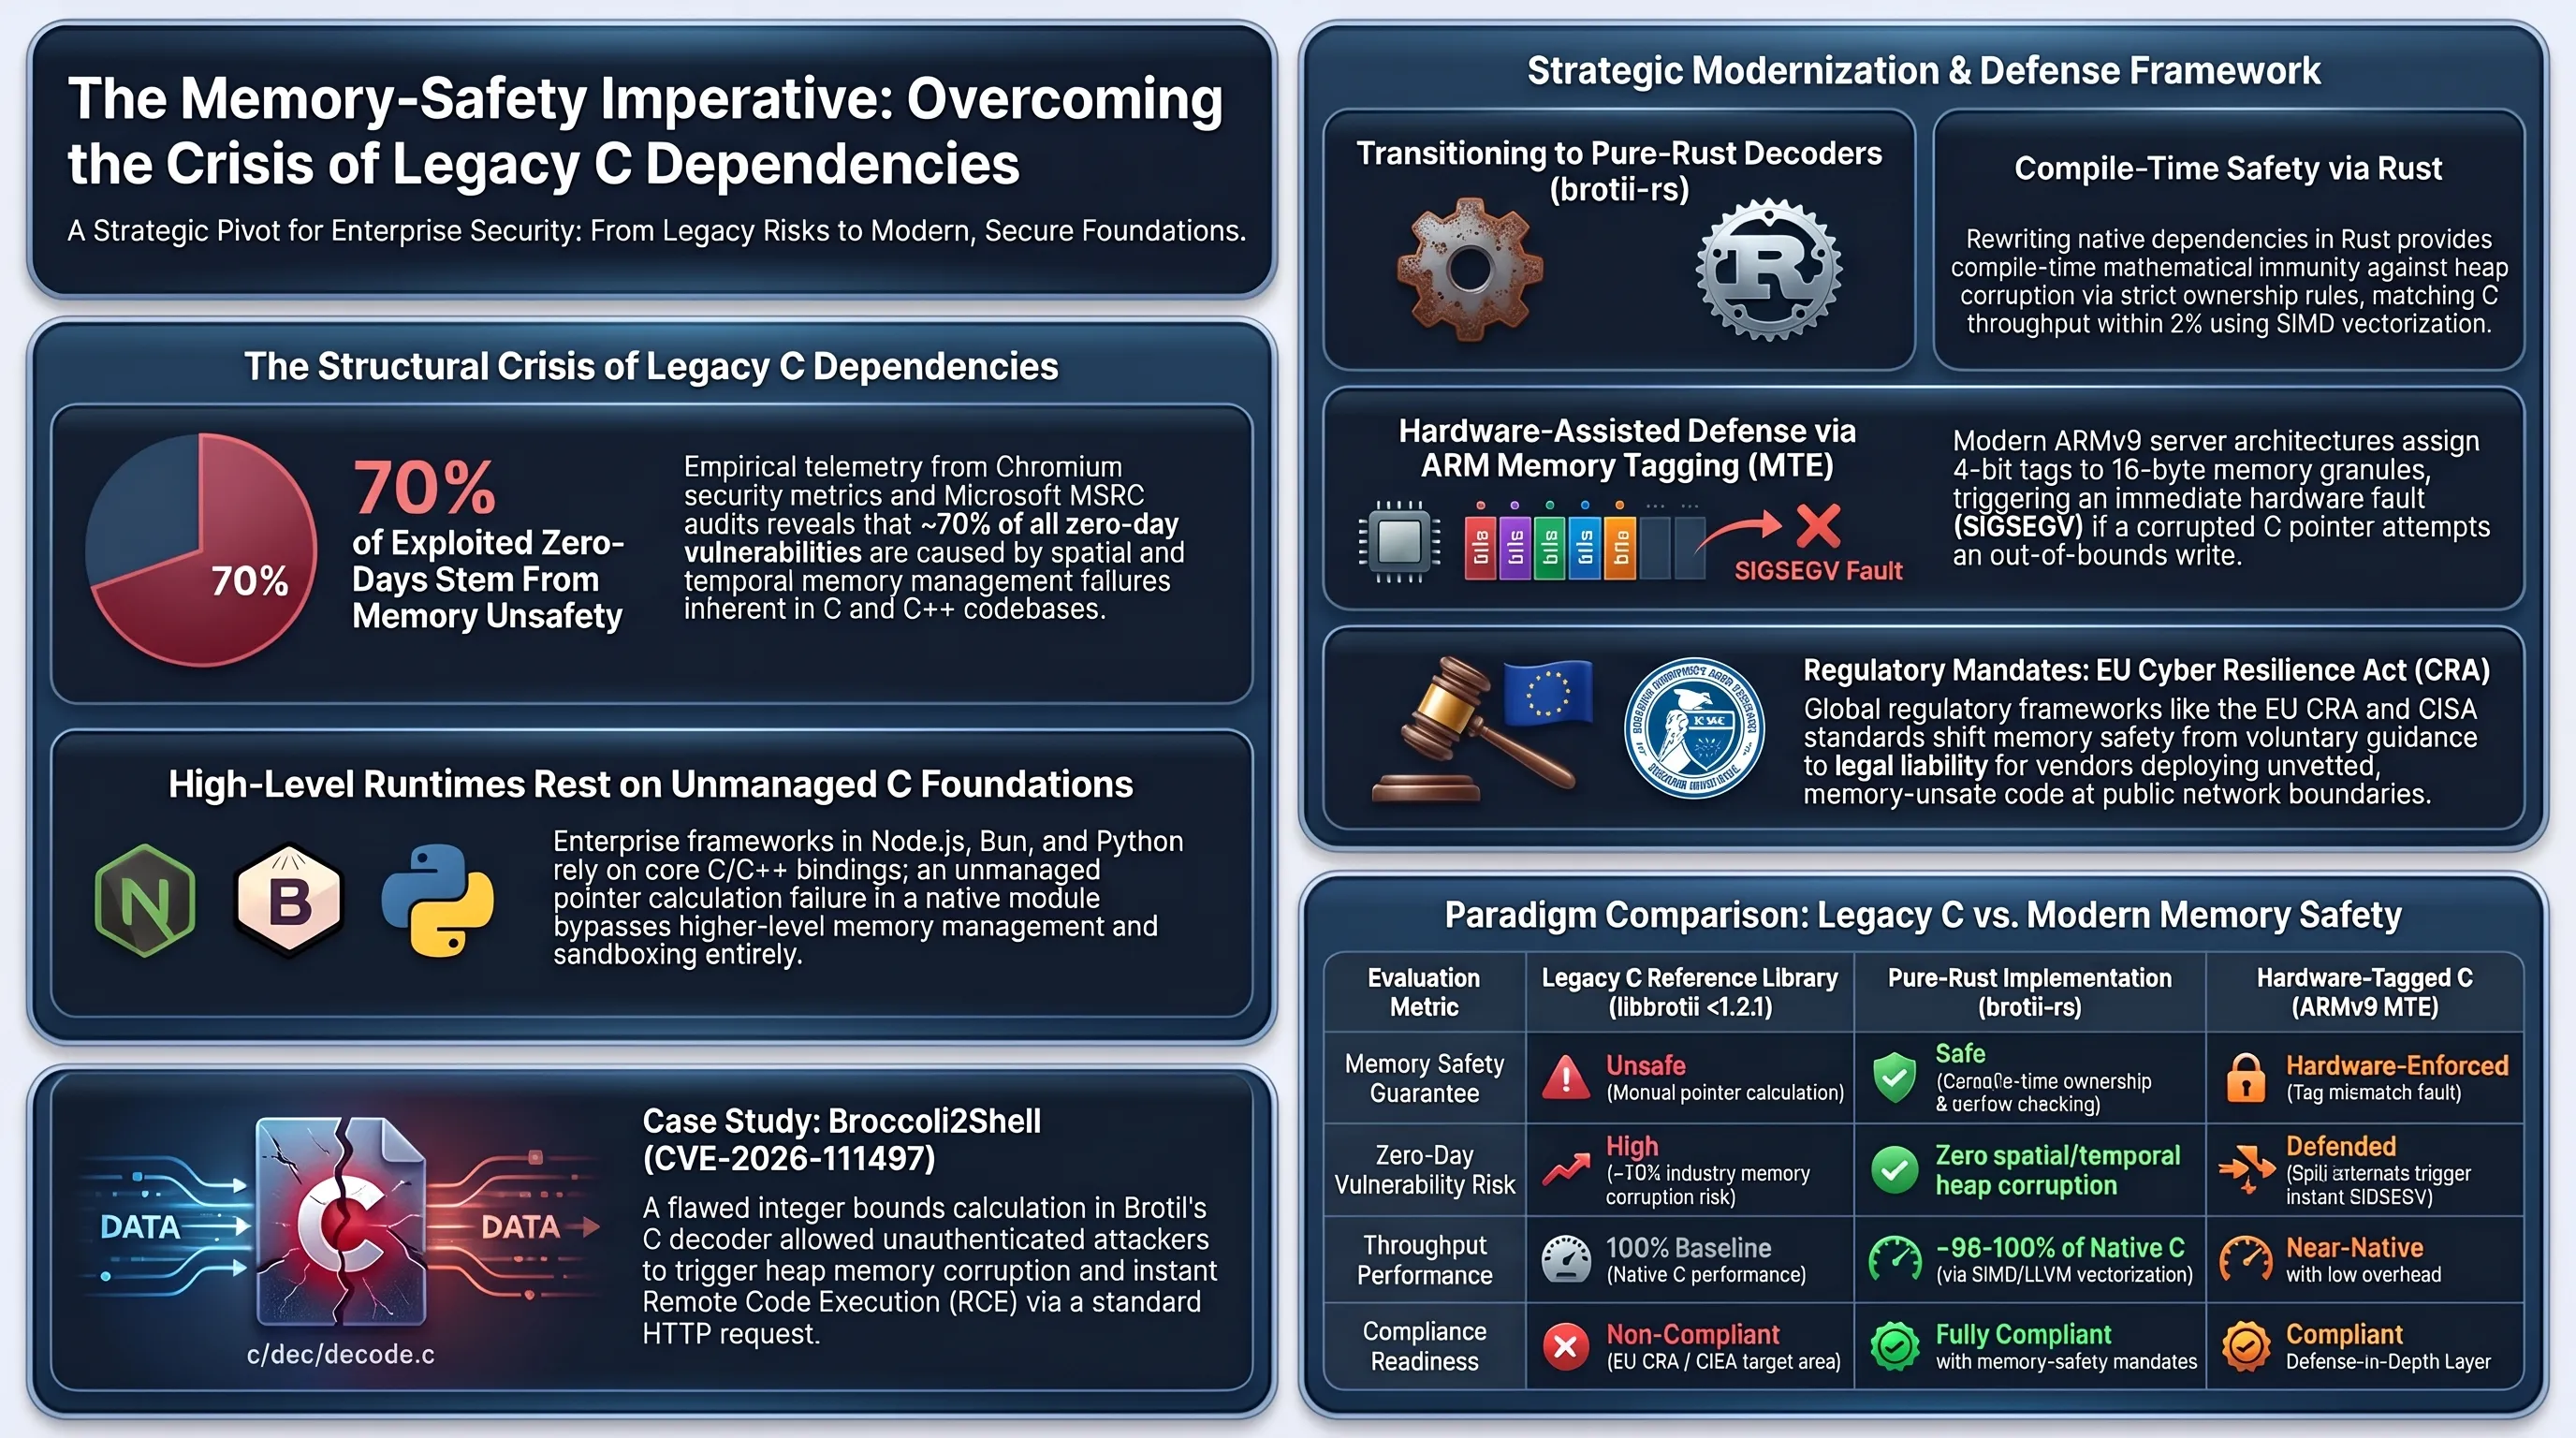
يمثل الكشف عن ثغرة CVE-2026-111497 جرس إنذار حاسم يدين الهشاشة الكامنة في قواعد سلاسل التوريد البرمجية المعاصرة. فاليوم، تعمل الخدمات الخلفية في كبرى المنشآت بالاعتماد على بيئات تجريد برمجية عالية المستوى وتدير الذاكرة تلقائياً، مثل جافا سكريبت وبايثون وجو، مع التباهي بمزايا الأمان الرقمي التي توفرها. ومع ذلك، يقبع تحت هذه الطبقات المتقدمة ركام هائل من مكتبات لغتي C وC++ العتيقة التي تدير العمليات الأولية: مثل فك شفرات التشفير، ومعالجة الصور، ومصافحات TLS، وخوارزميات الضغط. وعندما يقع خطأ حسابي في مؤشر برمج بلغة C قبل عقدين، تتهاوى كافة حواجز التجريد العالية في طرفة عين.
إن تكرار الكوارث الهيكلية لإدارة الذاكرة بدءاً من ثغرة Heartbleed في مكتبة OpenSSL، مروراً بانهيارات zlib، وصولاً إلى ثغرة Broccoli2Shell في مكتبة بروتلي الرسمية من جوجل يؤكد أن التحول نحو لغات البرمجة الآمنة في الذاكرة (Memory-Safe Languages) مثل رست (Rust) لم يعد خياراً ترفيهياً أو نقاشاً أكاديمياً، بل ضرورة ملحة للأمن السيبراني القومي. وتضع لغات C وC++ العبء الكامل للتحقق من أبعاد المؤشرات والعمليات الحسابية على عاتق المبرمج البشري؛ وفي الأنظمة الخوارزمية المعقدة مثل أشجار هوفمان متعددة الطبقات في بروتلي، يتحول أي خطأ طفيف في الأعداد الصحيحة إلى ثغرة مدمرة.
تؤكد البيانات الصادرة عن وكالة CISA الأمريكية ومشاريع الحماية في كروميوم ومايكروسوفت أن ما يقارب 70 في المئة من كافة ثغرات يوم الصفر الخطيرة تعود مباشرة إلى أخطاء إدارة الذاكرة في أكواد C وC++. وفي قطاع فك الضغط ونقل الحزم الشبكية، فقدت الحجج القديمة المبررة للتمسك بلغة C بدعوى الأداء تفوقها بالكامل. فقد أثبتت حزم لغة Rust النقية مثل brotli-rs وflate2 قدرتها على تحقيق معدلات إنتاجية تضاهي مكتبات C القديمة بفارق لا يتجاوز 2 في المئة بفضل تقنيات التحسين التلقائي (LLVM SIMD)، مع توفير حصانة رياضية مطلقة ضد أخطاء فيض الذاكرة.
وتتجه التشريعات الدولية اليوم نحو فرض معايير قانونية صارمة، كما هو الحال في قانون المرونة السيبرانية الأوروبي (CRA) والمعايير الفيدرالية الأمريكية القادمة، والتي تلوح بفرض غرامات تجارية قاسية على الشركات التي تنشر مكتبات باينري غير آمنة في الذاكرة على بوابات الشبكة الخارجية. وتوفر مبادرات متقدمة مثل مشروع TRACTOR التابع لوكالة داربا (DARPA) بالتعاون مع مجموعات أبحاث أمان الإنترنت (ISRG) أدوات مؤتمتة لتحويل مكتبات C القديمة إلى حزم Rust معتمدة وذات قيود فحص برمجية ذاتية.
وبالنسبة لفرق هندسة بيئات التشغيل مثل Node.js وBun وDeno، يتطلب المسار المستقبلي التخلي عن أسلوب الربط الأحادي المباشر بلغة C++ في موديولات مثل node_zlib.cc، والاستعاضة عنها بإضافات أصلية معيارية وآمنة تعتمد على إطار napi-rs. ومن شأن حصر مفككات البروتوكولات داخل حزم Rust المعزولة ضمان تحول أي خطأ في تحليل الرموز إلى مجرد استثناء برمجي داخلي يمكن معالجته بأمان، بدلاً من التسبب في اختطاف كامل لتعليمات المعالج.
وحتى تلتزم المنظومات السحابية باستئصال الاعتماديات القديمة غير الآمنة في الذاكرة من معالجات البروتوكولات الخارجية، ستظل مراكز العمليات الأمنية أسيرة لدوامة الاستنفار الليلي واحتواء الأزمات المفاجئة. وإن الدفاع المتعدد عبر الجدران النارية وتجريد الترويسات يمثل مسكناً مؤقتاً للتهديد، في حين تظل المناعة الهيكلية الحقيقية رهناً باستبدال الأكواد غير الآمنة ببدائل معمارية آمنة رياضياً عند خط التماس المباشر مع عتاد المعالجة.
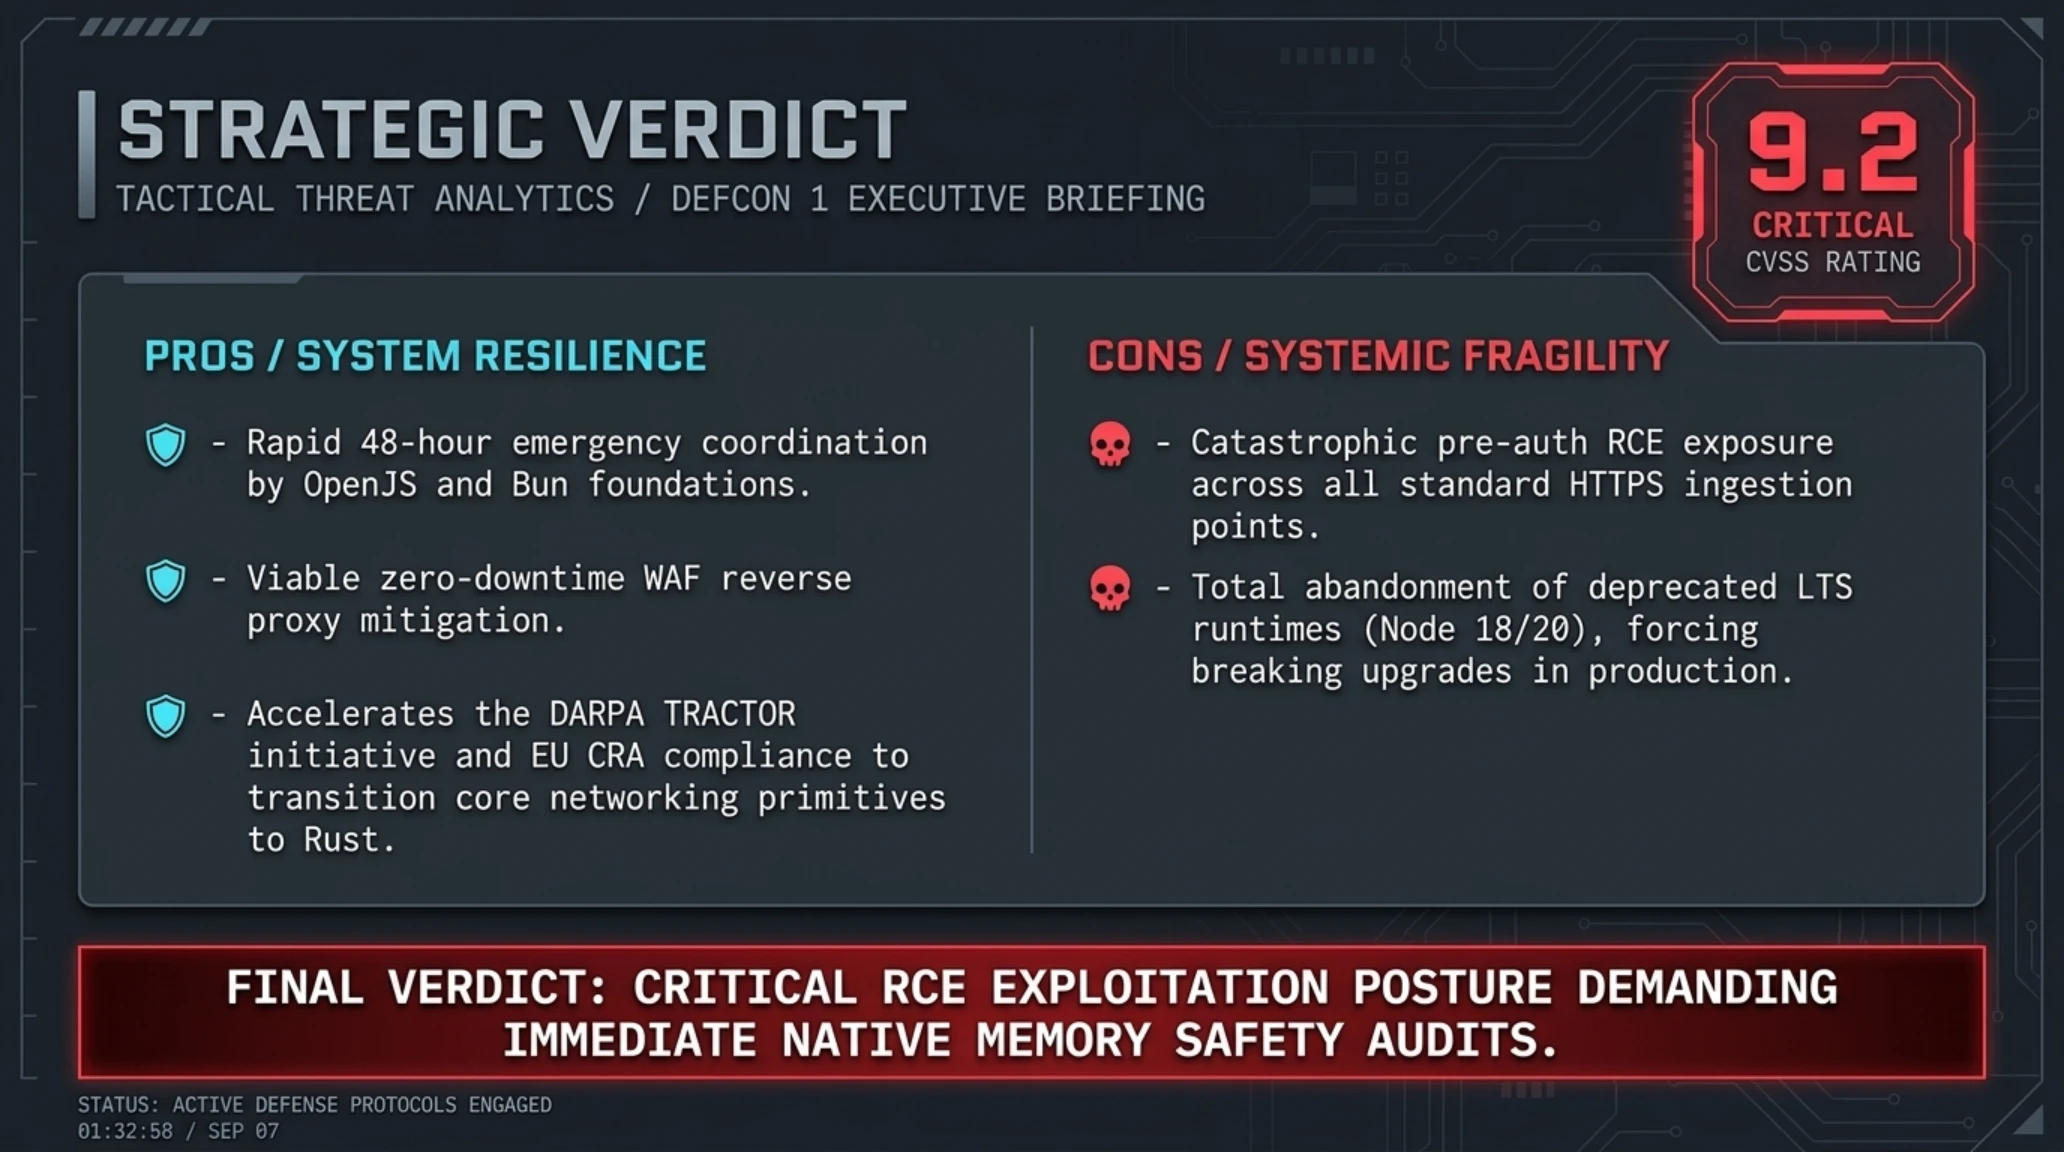
- استجابة استثنائية وسريعة من مؤسستي Node.js وBun بإصدار الترقيعات خلال أقل من 48 ساعة من التنسيق الدولي.
- إمكانية الاحتواء الفوري وغير المكلف في طبقة الحافة بتجريد ترويسات قبول ضغط بروتلي دون توقف الخوادم.
- حافز صناعي واسع لتسريع التخلي عن ملحقات C القديمة والانتقال إلى لغة Rust الآمنة في الذاكرة.
- شفافية عالية من مجتمع أبحاث الأمان في نشر معايير الكشف الدقيقة وقواعد الحماية السحابية.
- مستوى خطورة حرج للغاية بدرجة 9.2 مع إمكانية السيطرة الكاملة دون الحاجة لأي مصادقة سابقة عبر طلبات الويب.
- اتساع رقعة الأضرار لتشمل بيئات Node.js وBun وحزم لغة بايثون وخوادم وكالة الحافة Envoy.
- تجاهل الترقيع للنسخ القديمة منتهية الصلاحية مثل Node.js 18 و20 مما يجبر المؤسسات على ترقيات جذرية معقدة.
حكم التحرير النهائي وقائمة المصادر المعتمدة
التحرك الفوري والإلزامي لتأمين الخوادم
مع دمج أدوات الاستغلال في ماسحات الهجوم المؤتمتة عالمياً، فإن أي تراخٍ في ترقية بيئات Node.js أو تطهير ترويسات بروتلي يمثل دعوة مفتوحة لاختراق كامل للأنظمة.
- ذا هاكر نيوز (The Hacker News): تقرير استقصائي حول فيض الذاكرة في مفكك بروتلي واختراق بيئات التشغيل السحابية
- قاعدة البيانات الوطنية للثغرات (NVD): التوثيق الفني الرسمي وتقييم مؤشرات الخطورة لثغرة CVE-2026-111497
- مؤسسة نود جي إس الرسمية (Node.js): النشرة الأمنية الطارئة وروابط تنزيل نسخ الترقيع الرسمية لأنظمة التشغيل
- وحدة أبحاث كواليس الأمنية (Qualys): دراسة تفصيلية لهندسة الذاكرة واستغلال الكومة في مكتبة فك ضغط بروتلي من جوجل
الأسئلة التقنية الشائعة والإرشادات التشغيلية
ما هي الآلية الدقيقة المسببة لثغرة CVE-2026-111497 ولماذا نالت تقييم 9.2؟
تتمثل الثغرة في كتابة خارج حدود الذاكرة المؤقتة (Heap Out-of-bounds Write) في ملف decode.c ضمن مكتبة بروتلي التابعة لجوجل. وتحدث عندما يرسل دفق بيانات يحمل توصيفاً متناقضاً لأطوال أشجار هوفمان، مما يوقع المحرك في خطأ حسابي يؤدي لحجز مساحة أصغر من اللازم مع استمرار كتابة الرموز خارج الحدود. ولأن المهاجم يستطيع استغلالها دون مصادقة عبر طلبات HTTP عادية تحمل ترويسة Content-Encoding: br للسيطرة على الخادم (RCE)، فقد نالت الدرجة الحرجة 9.2.
ما هي إصدارات Node.js المتضررة وما هي أدنى النسخ الآمنة بعد الترقيع؟
كافة الإصدارات غير المرقعة من أجيال 22 و24 و26 كانت متضررة بالكامل. ولتأمين الخوادم، يجب الترقية الفورية إلى الإصدارات الرسمية: 22.23.4 (وهي النسخة طويلة الأمد الموصى بها)، أو 24.22.1، أو 26.12.1، أو ترقية محرك Bun إلى 1.1.30 وما فوق.
هل تتأثر خوادم بايثون مثل خدمات FastAPI وDjango بهذه الأزمة؟
نعم؛ إذا كانت تلك الخدمات تستخدم حزم فك الضغط التلقائي مثل brotli أو brotlicffi للتعامل مع طلبات العملاء أو الردود الواردة، فإن الكود المصدري بلغة C سينفذ العملية المصابة مما يفتح ثغرة الاختراق ذاتها، ويجب ترقيتها فوراً.
ما هو الإجراء الوقائي الأسرع لتأمين الخوادم قبل ترقية باينري البرمجة؟
أسرع حل وقائي هو تعديل إعدادات خوادم الوكالة مثل Nginx أو Cloudflare لإسقاط أو استبدال ترويسة Accept-Encoding (بحذف قيمة br وفرض استخدام gzip)، مما يمنع الخادم الأصلي من استقبال أي بيانات مضغوطة ببروتلي.
لماذا لم تصدر مؤسسة Node.js ترقيعات رسمية للإصدارات القديمة مثل نود 20 و18؟
لأن نسختي Node.js 18 و20 بلغتا رسمياً نهاية دورة دعمهما (End-of-Life). وبناءً على سياسة المشروع، لا يتم توفير تحديثات أمنية للإصدارات المتقاعدة، مما يفرض على الشركات ترقيتها فوراً إلى نود 22 أو حجب ترافيك بروتلي في خوادم الحافة.
هل متصفحات المستخدمين النهائيين معرضة للخطر عند تصفح مواقع مشبوهة؟
تستخدم المتصفحات الحديثة معمارية عزل العمليات (Sandboxing) الصارمة. وفي حال استهداف المتصفح بموقع خبيث، سيقتصر الأثر غالباً على انهيار تبويب المتصفح المعزول دون السيطرة على نظام التشغيل، مما يجعل الخوادم السحابية هي الهدف الرئيسي للهجوم.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين أناليسيس | ثغرة Broccoli2Shell في بروتلي واختراق خوادم Node.js