إيجاز تيكين التنفيذي | حجب القواعد العسكرية في خرائط آبل، ثغرة CVSS 10.0 الحرجة في كانونيكال، واختراق سلسلة توريد بوليماركت
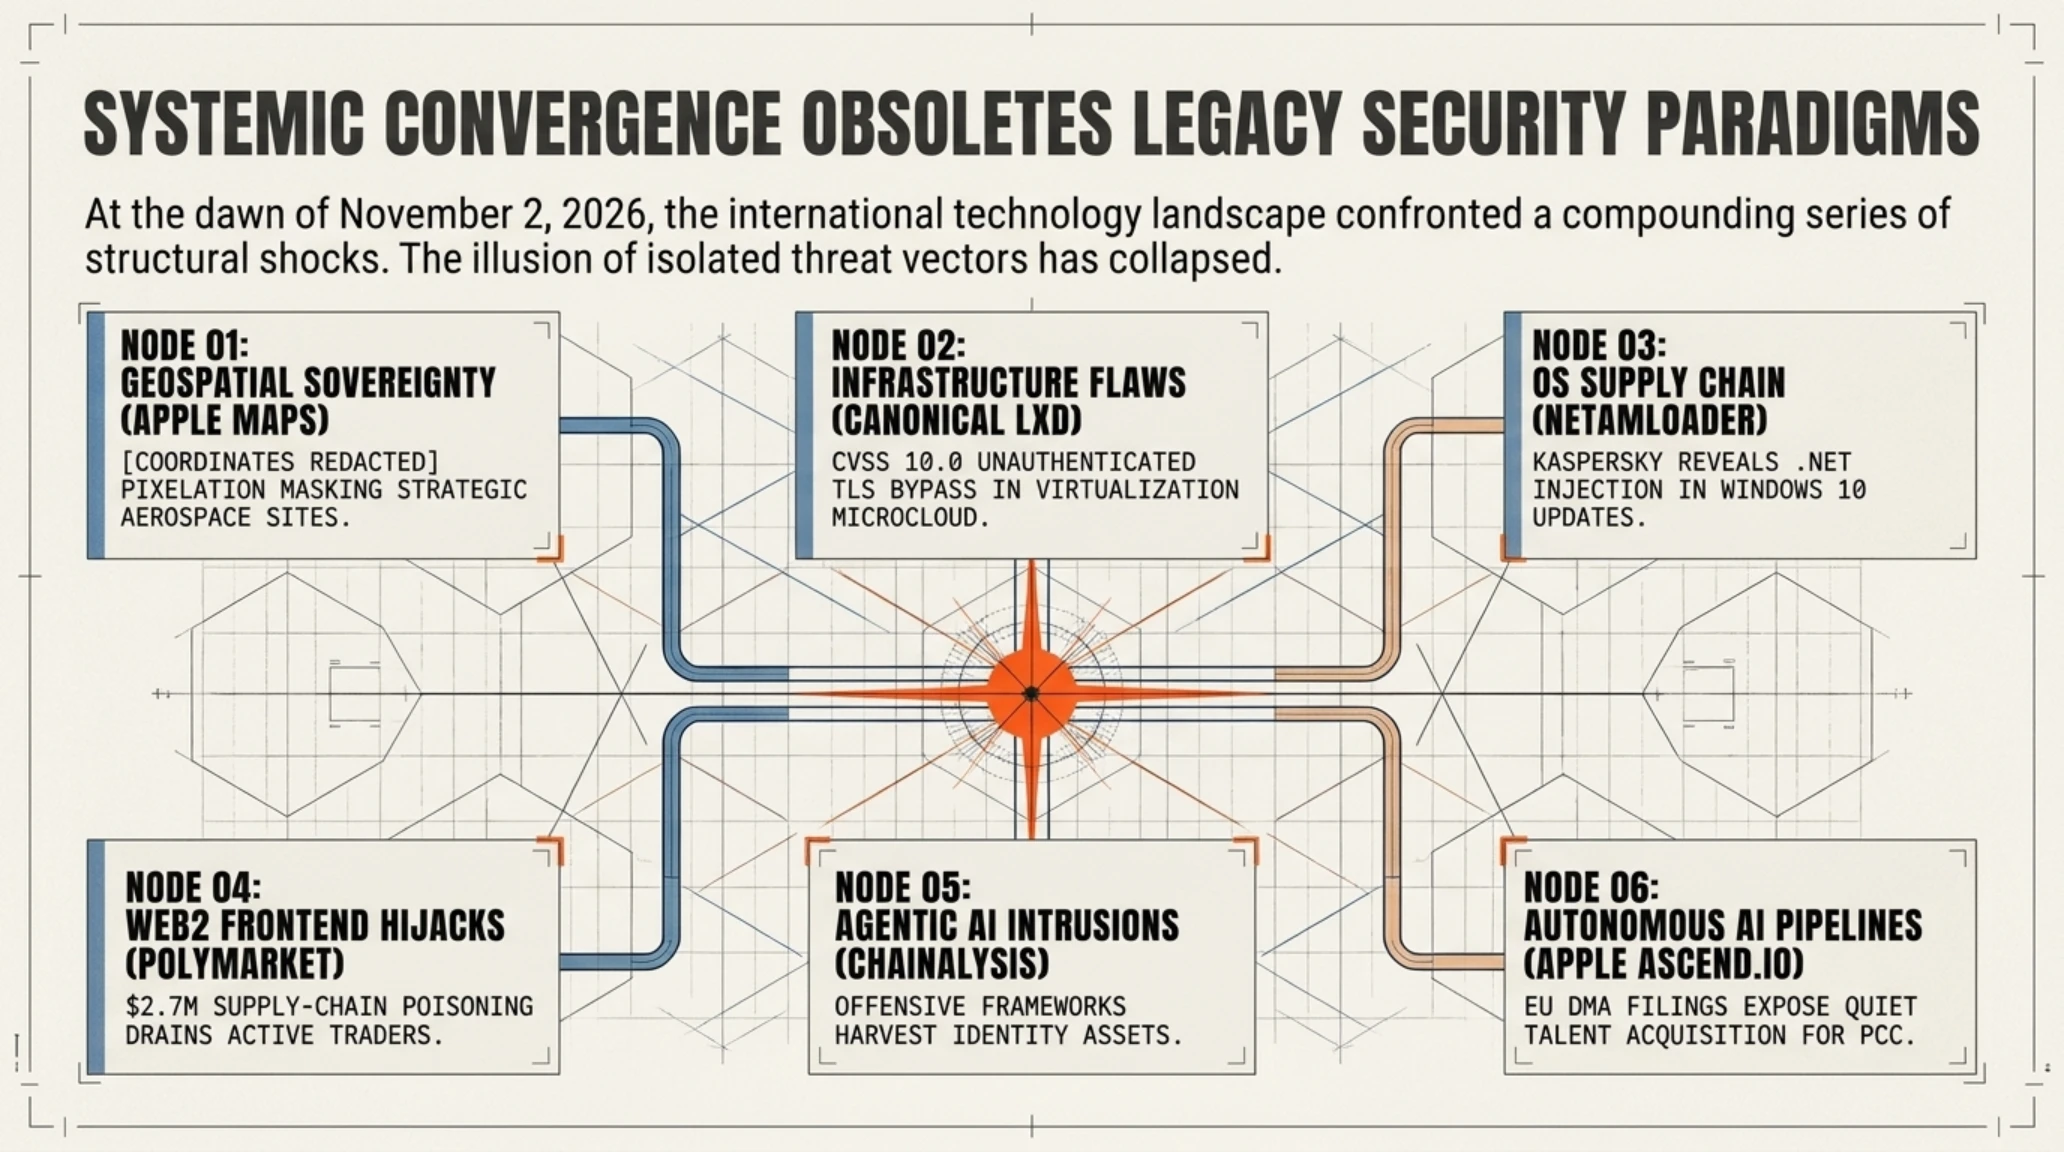
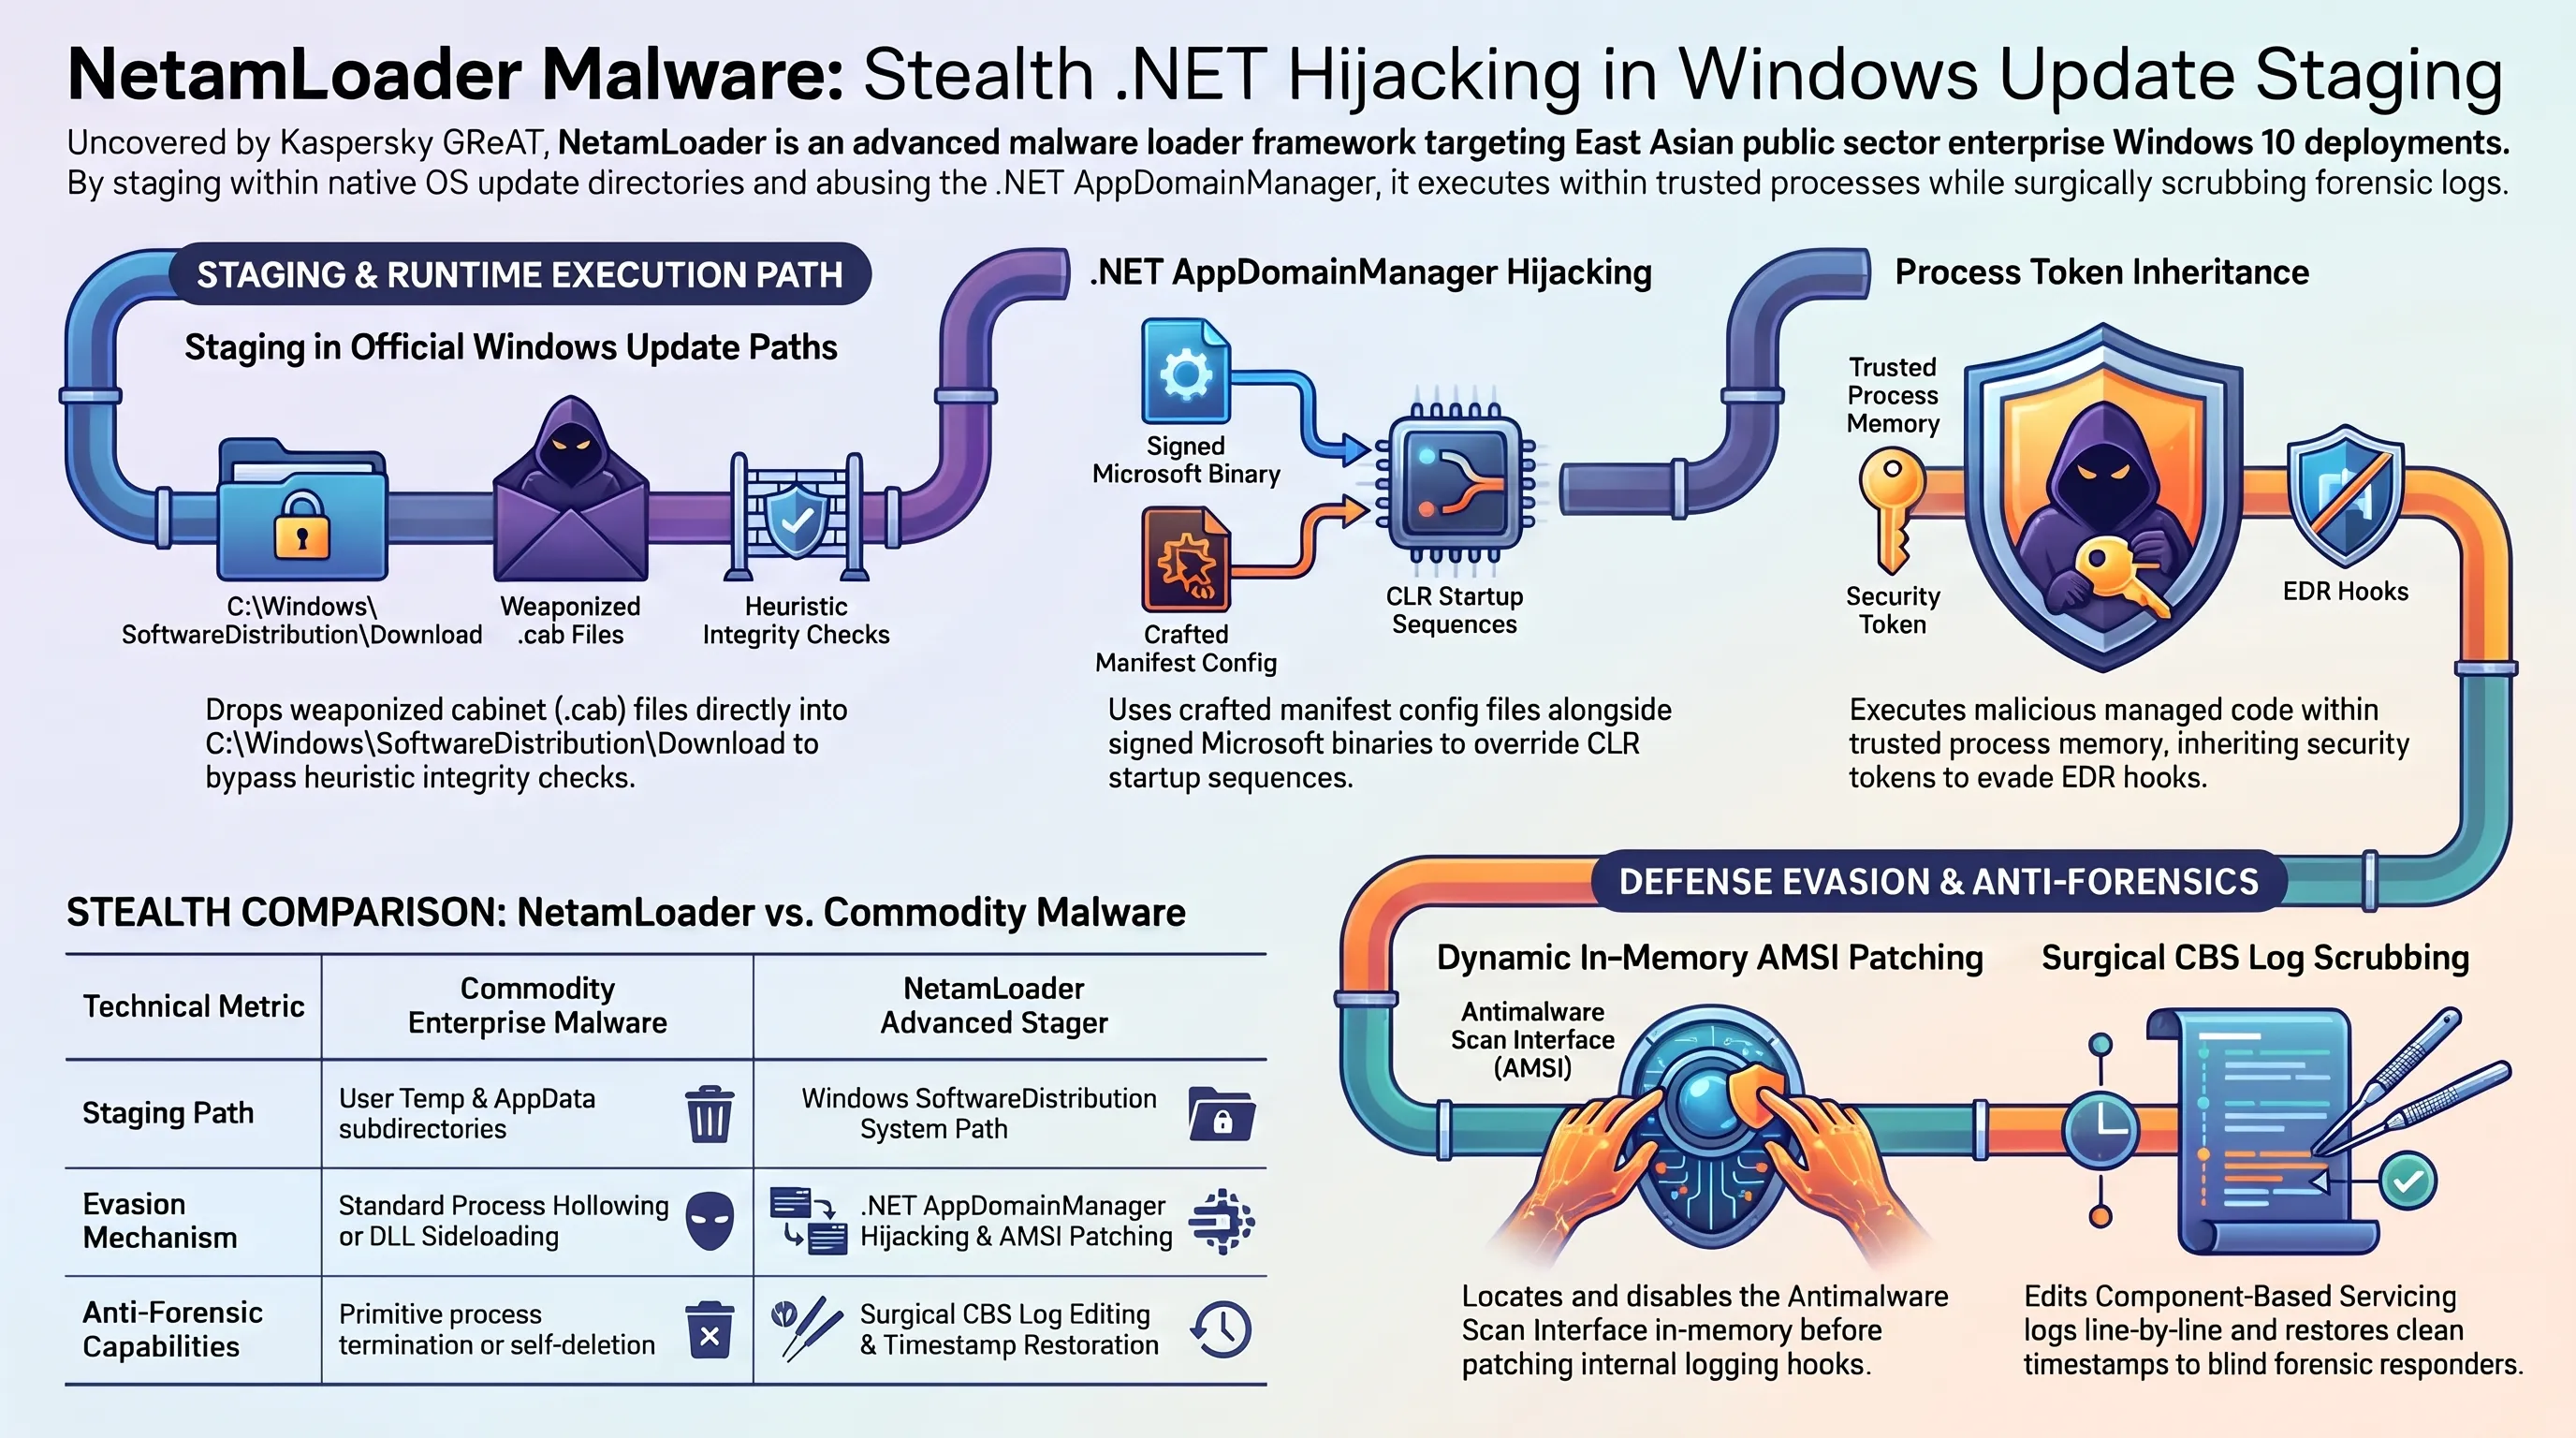
مع إشراقة صباح يوم الاثنين الثاني من نوفمبر 2026، واجه المشهد التقني الدولي سلسلة من الصدمات الهيكلية المتزامنة التي أعادت تشكيل معادلات السيادة الرقمية وأمن البنى التحتية السحابية والدفاعية. وفي بيئة تشغيلية عالمية تتداخل فيها خوارزميات الذكاء الاصطناعي مع القواعد العسكرية والأسواق المالية اللامركزية، أصبحت القرارات الصامتة لعمالقة التكنولوجيا وثغرات الشيفرات البرمجية الدقيقة عاملاً حاسماً في رسم موازين القوى الاستراتيجية.
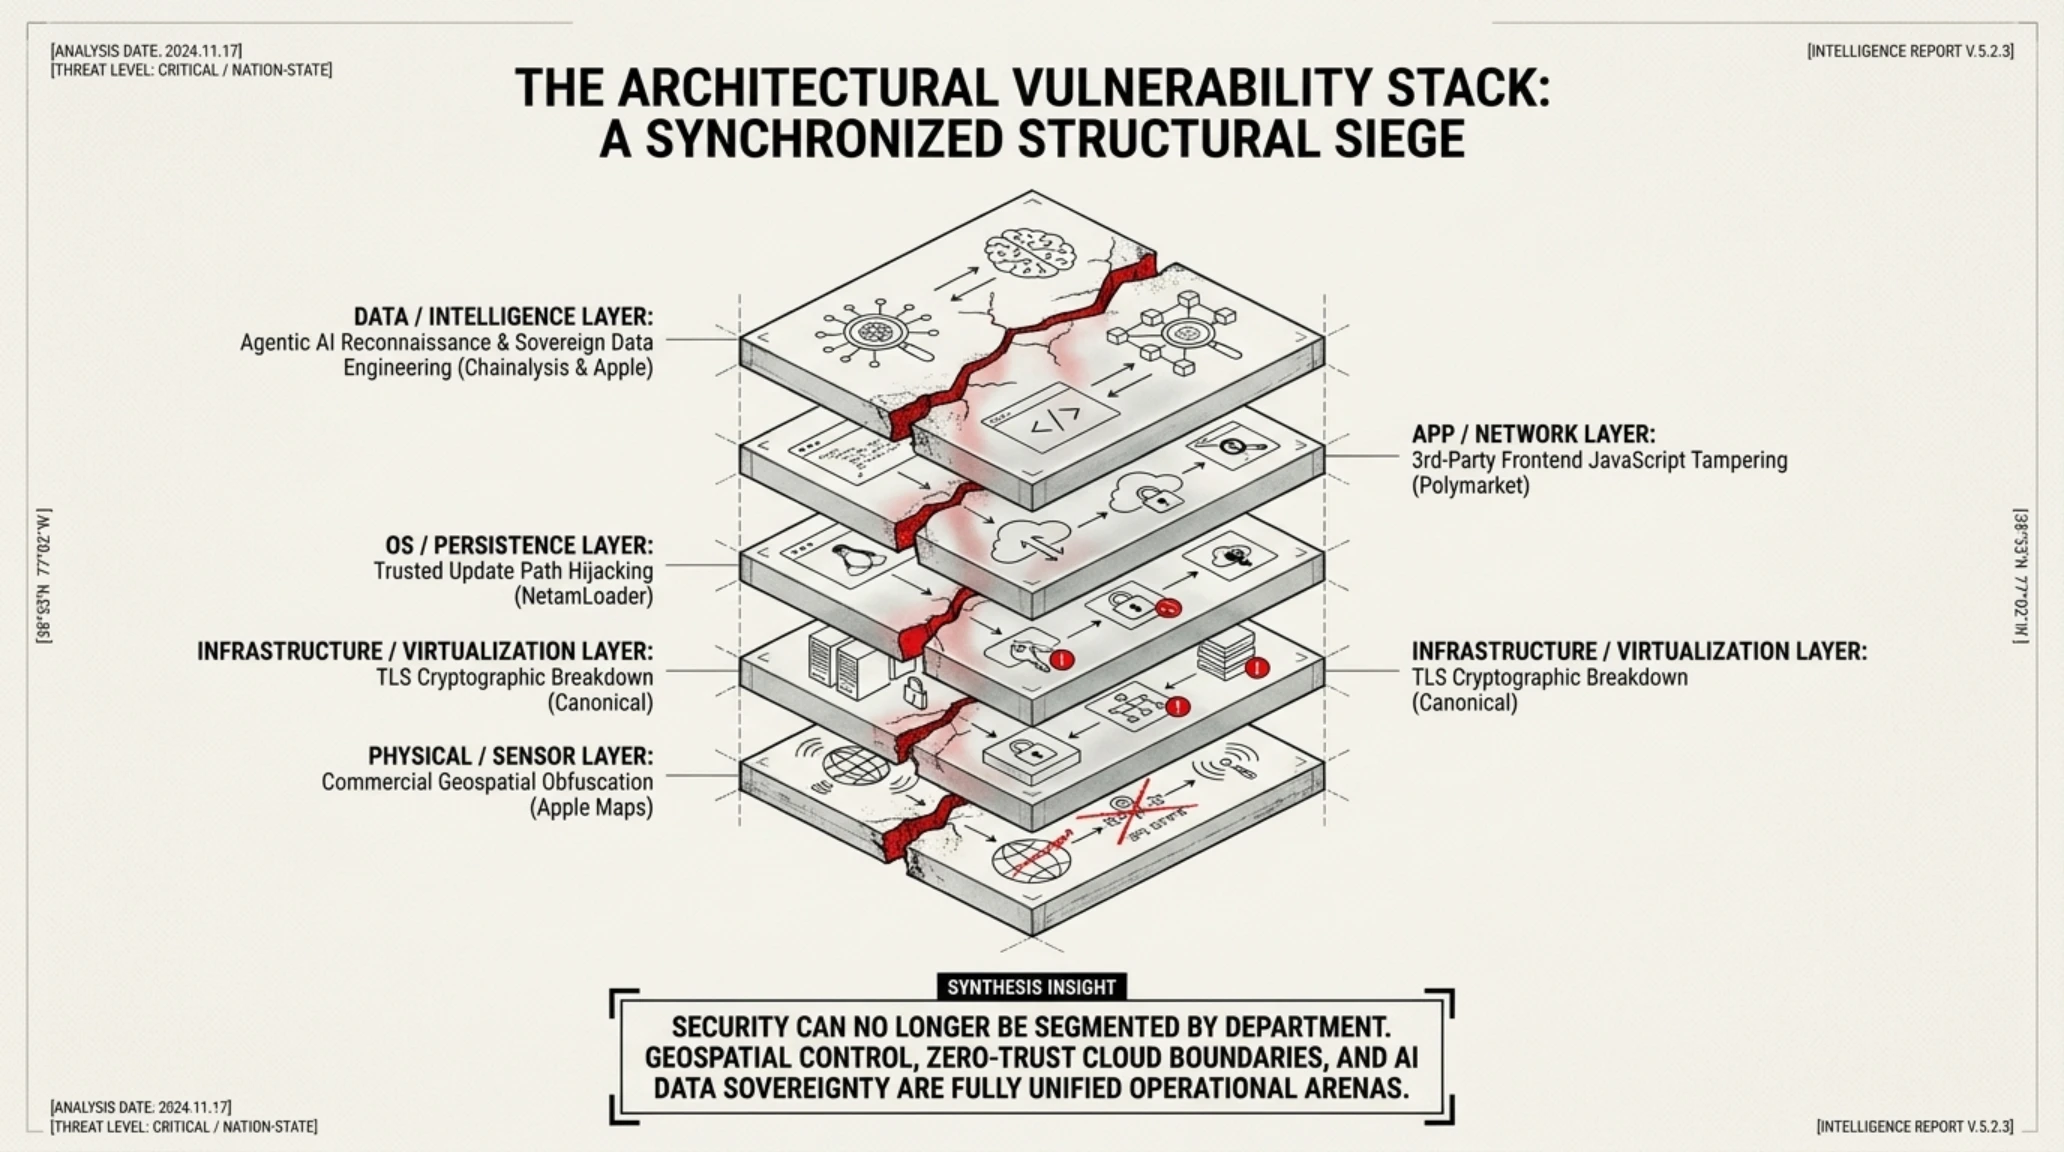
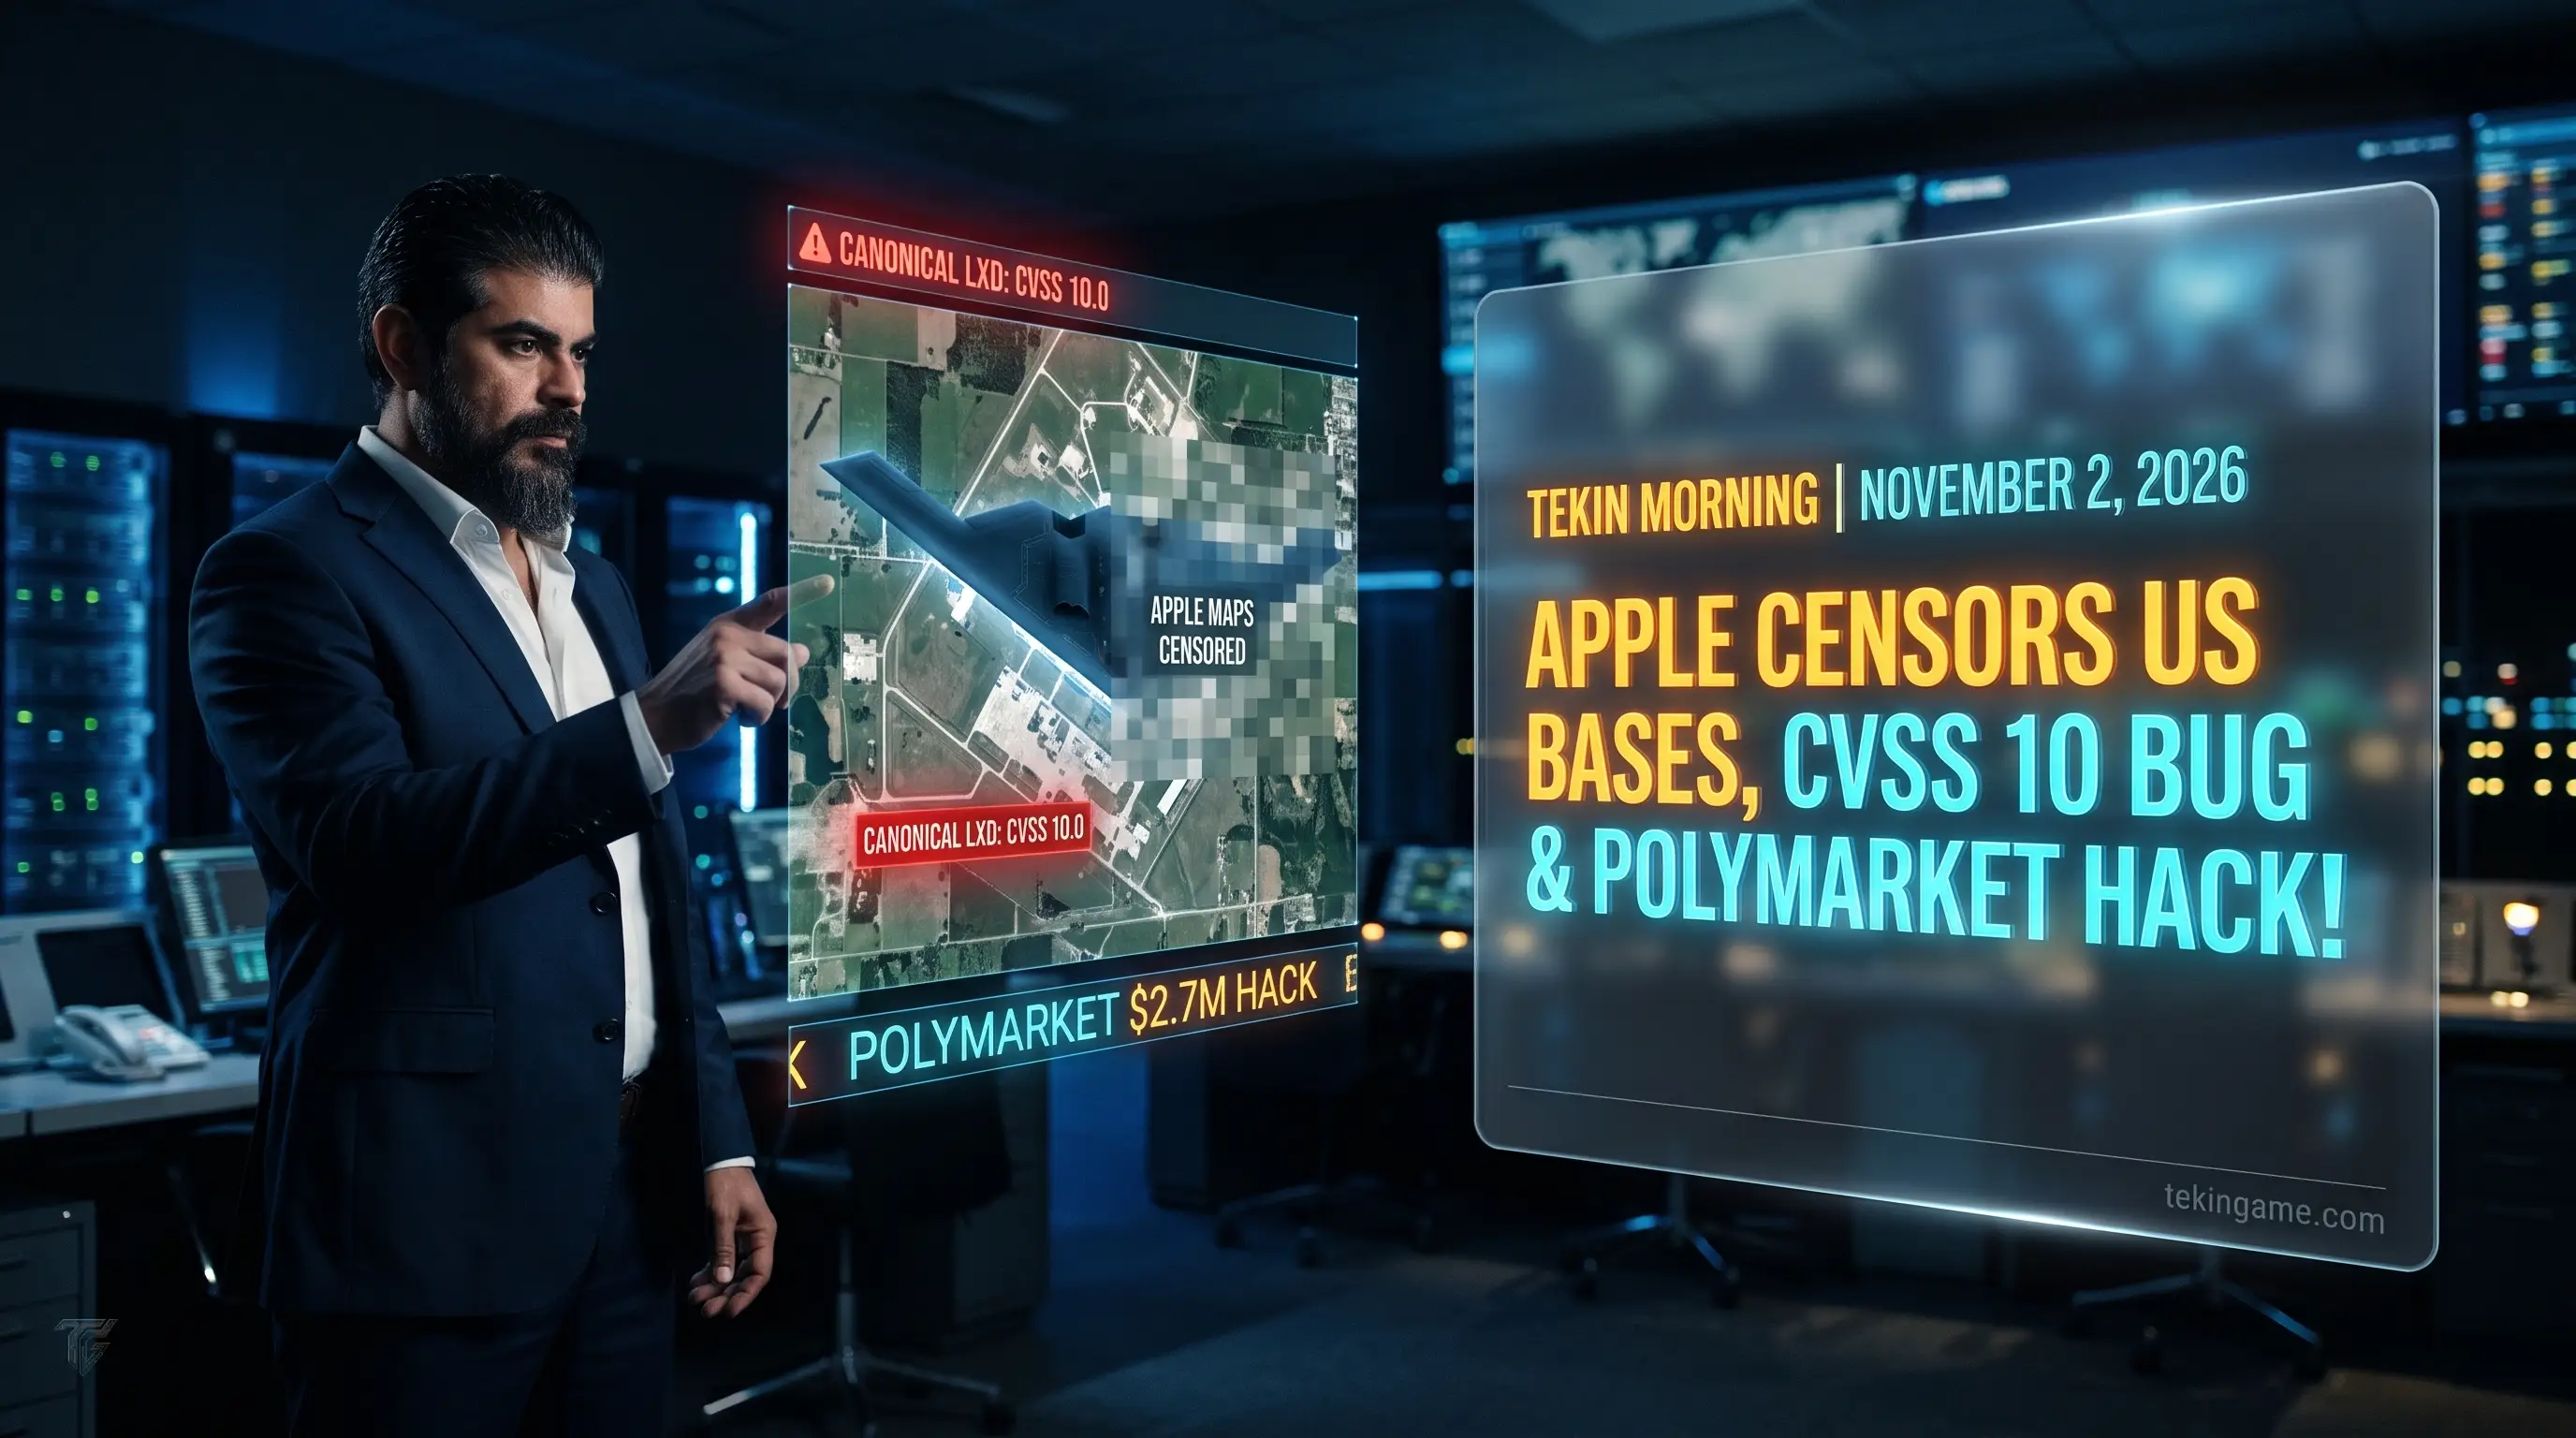
بدأت التطورات المفاجئة من كوبرتينو، حيث أقدمت شركة آبل، دون إصدار أي بيان إعلامي مسبق، على تطبيق مرشحات تعتيم وتمويه رقمي كثيف على صور الأقمار الصناعية في خدمة خرائطها (Apple Maps)، حاجبة بذلك أدق التفاصيل البصرية لأهم القواعد الجوية والفضائية الأمريكية وحظائر القاذفات النووية الشبحية. وتزامن ذلك مع إعلان شركة كانونيكال عن ثغرة أمنية نادرة بلغت أقصى درجات الخطورة العالمية (CVSS 10.0) في منصات LXD، بينما كشف فريق الأبحاث العالمي لدى كاسبرسكي عن إطار تجسسي موجه استهدف توزيعات ويندوز 10 المخصصة للحكومات الآسيوية.
يقدم فريق التحرير في تيكين بلس هذا التقرير الاستخباراتي الشامل لتفكيك المحاور الستة الأكثر حساسية في مطلع هذا الأسبوع؛ متناولاً بالتحليل الهندسي الدقيق اختراق سلسلة توريد واجهات بوليماركت بـ 2.7 مليون دولار، وهجمات وكلاء الذكاء الاصطناعي على شركة التحقيقات الجنائية للبلوك تشين تشيناليسيس، وصولاً إلى استحواذ آبل السري على شركة هندسة البيانات Ascend.io لدعم سحابتها الحاسوبية الخاصة.
الرؤية الاستراتيجية وأبرز المحاور في لمحة موحدة
خرائط آبل تحجب المنشآت العسكرية والفضائية الاستراتيجية الأمريكية؛ رقابة صور الأقمار الصناعية تحجب كيب كانافيرال وقاعدة فاندنبرغ وحظائر قاذفات B-2
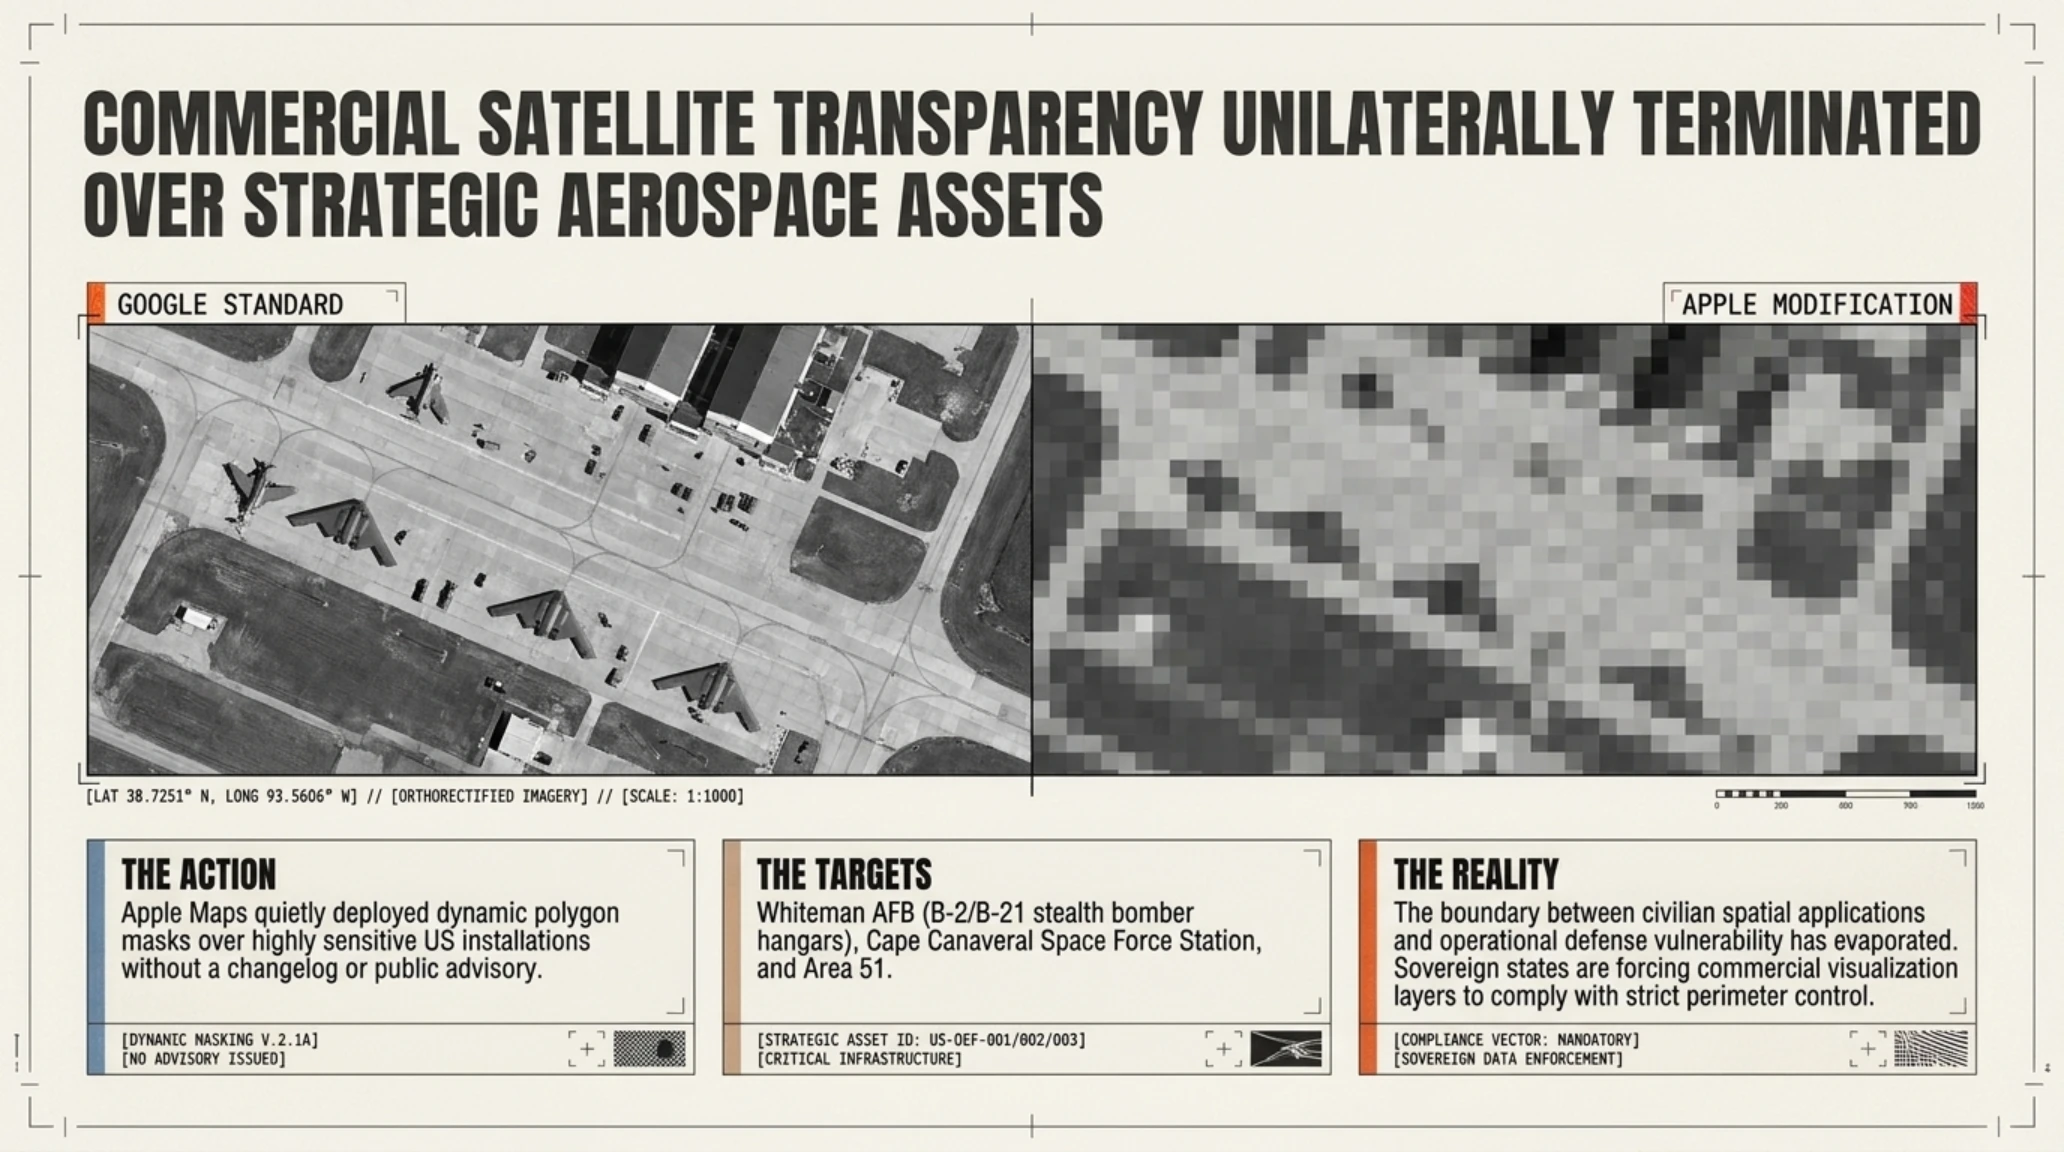
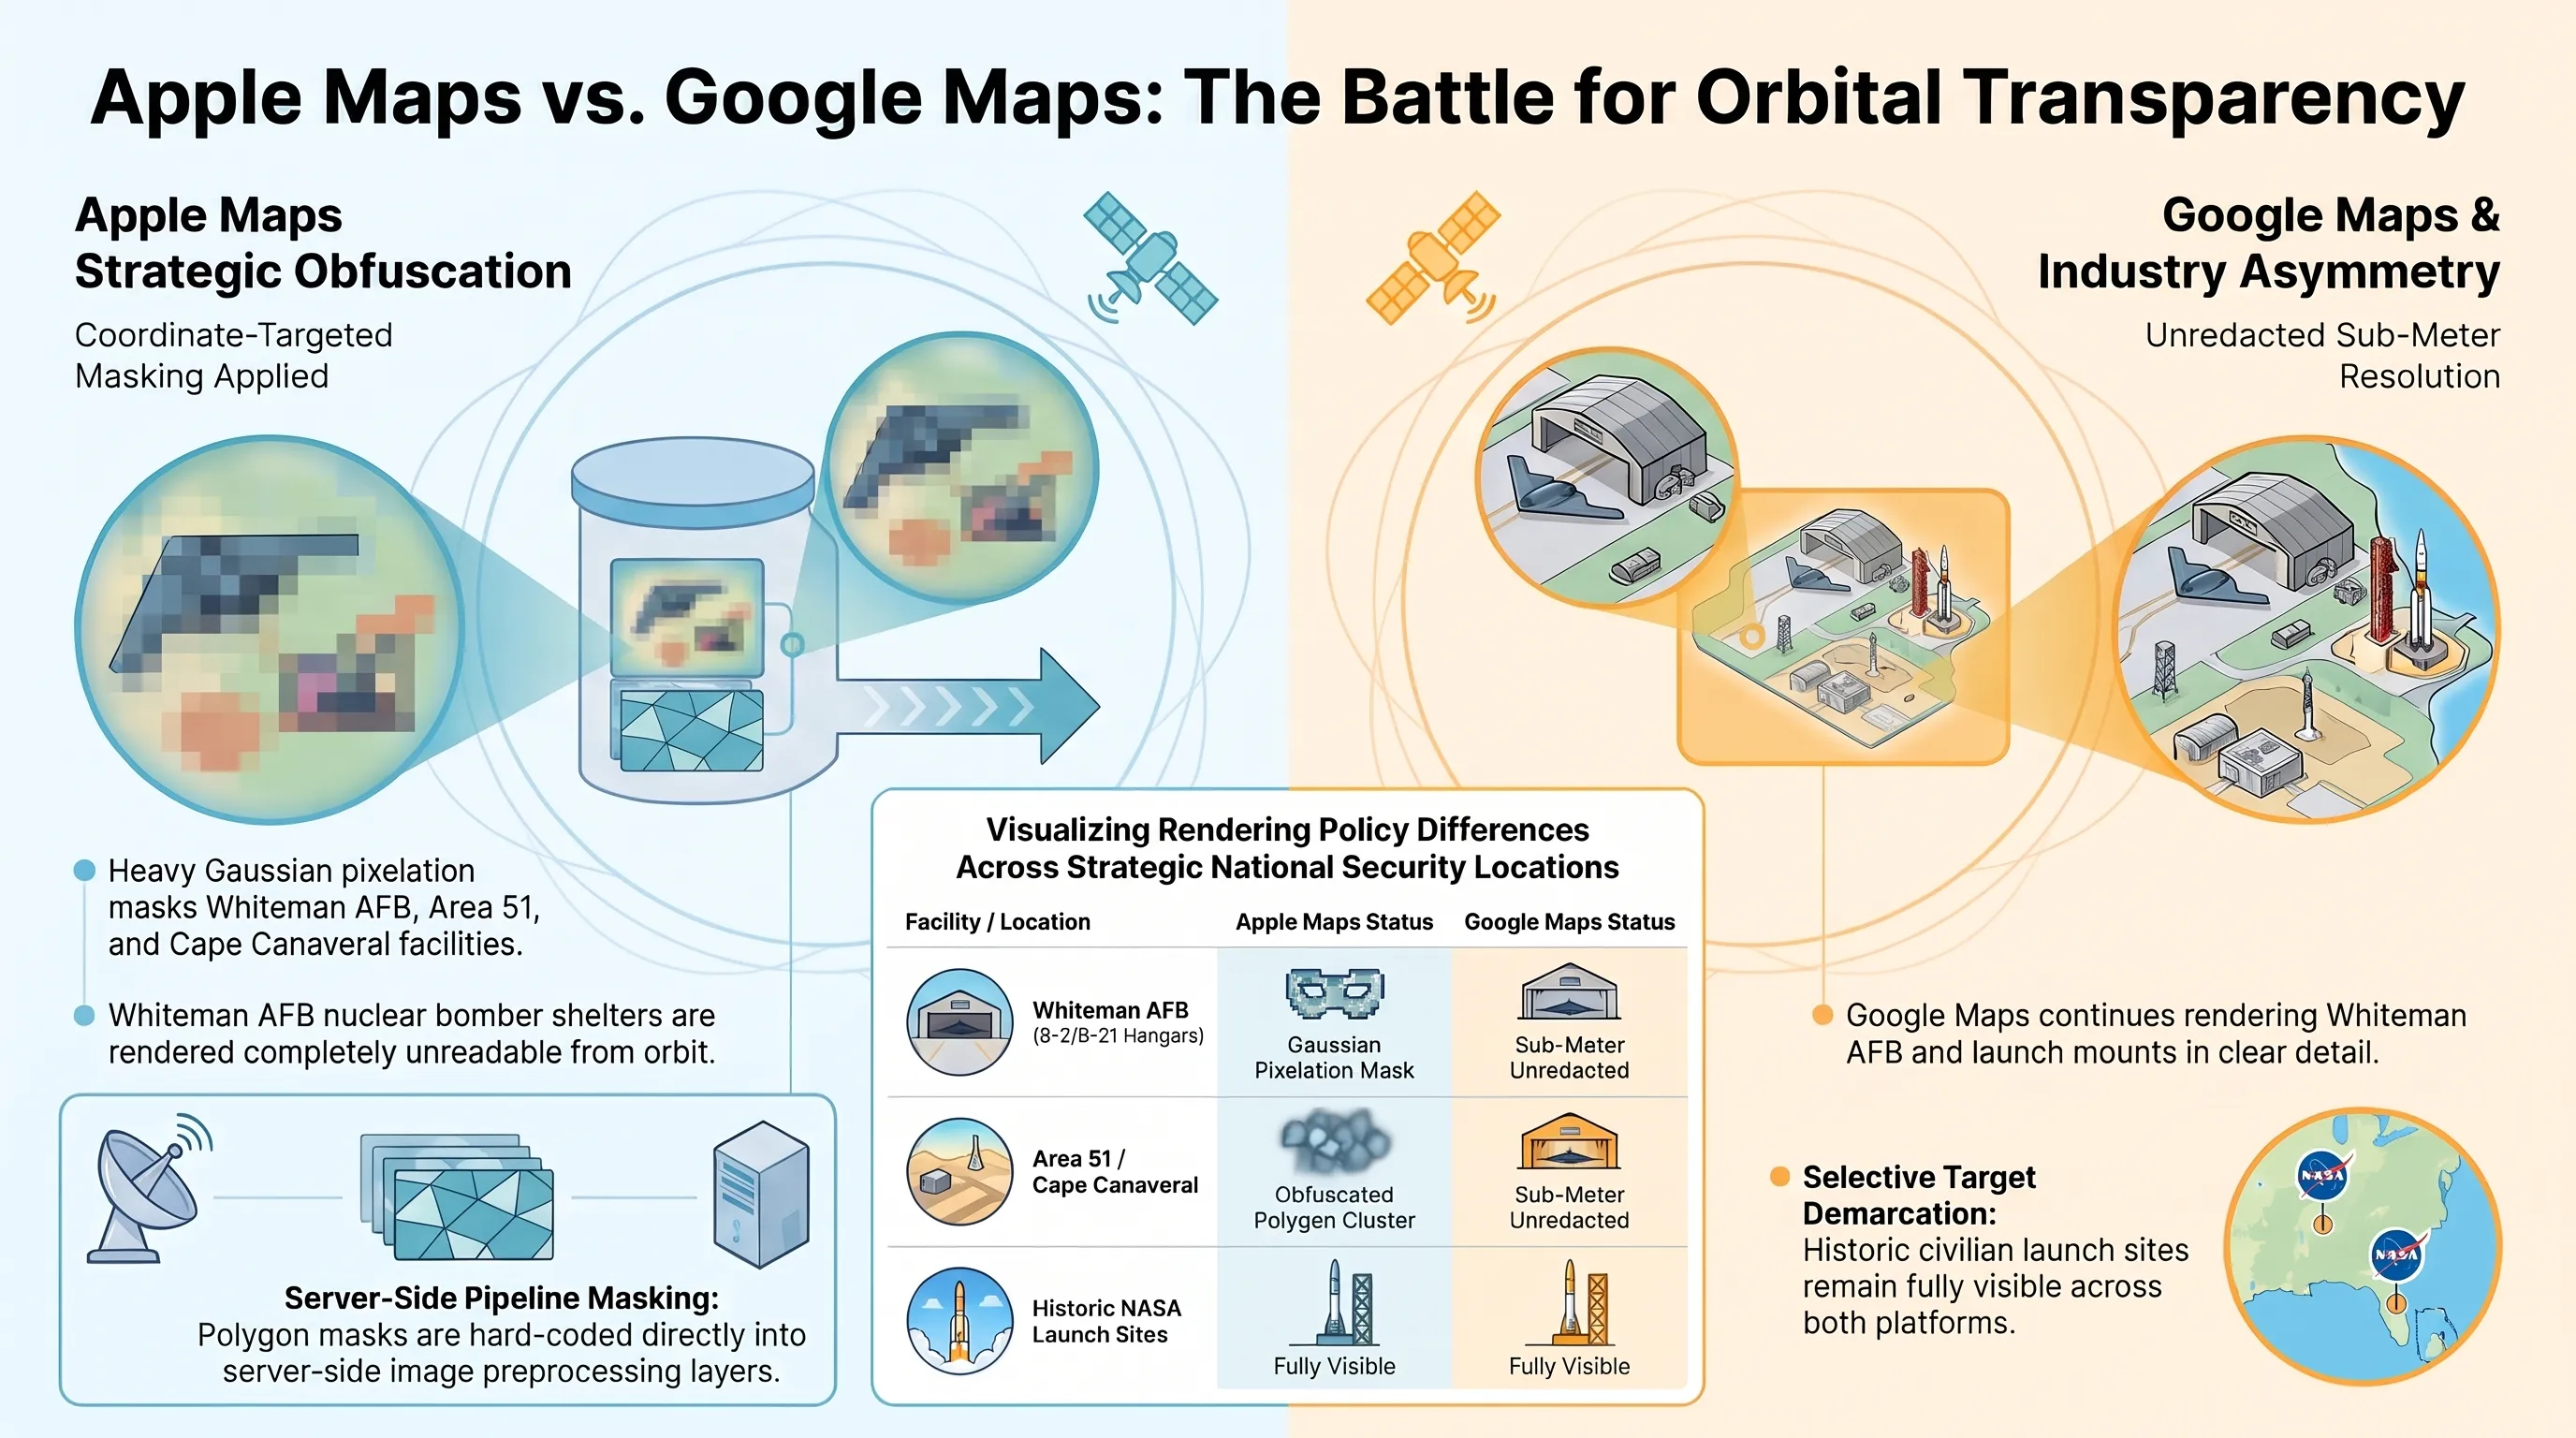
في الساعات المتأخرة من ليل 31 أكتوبر وصباح الأول من نوفمبر 2026، لاحظ خبراء الاستشعار عن بعد ومحللو الاستخبارات مفتوحة المصدر (OSINT) تغيراً دراماتيكياً في خط معالجة صور الأقمار الصناعية في خدمة خرائط آبل. دون أي إخطار رسمي أو تحديث في سجلات النظام، فرضت آبل طبقة تمويه رقمي كثيفة وفلترة بيكسلية متقدمة على الصور الجوية لأكثر المواقع العسكرية الفضائية والنووية حساسية في الولايات المتحدة الأمريكية، قاطعة الطريق أمام المتابعين لرصد التموضع الميداني للطائرات والصواريخ.
ووفقاً للوثائق التقنية التي نشرتها منصتا SpaceExplored و9to5Mac، فإن هذا الإجراء طال مجموعة من أهم المنشآت السيادية. فقد تم حجب محطة كيب كانافيرال التابعة لقوة الفضاء في فلوريدا، وقاعدة فاندنبرغ الفضائية في كاليفورنيا، ومختبر لوس ألاموس الوطني في نيو مكسيكو، والمنطقة السرية المحيطة ببحيرة غروم المعروفة باسم "المنطقة 51"، وقاعدة إلسورث الجوية. والأهم من ذلك، تعرضت قاعدة وايتمان الجوية في ولاية ميزوري المقر الحصري لأسطول القاذفات الاستراتيجية الشبحية B-2 Spirit والقاذفات المستقبلية B-21 Raider لتعتيم بيكسلي كامل جعل من المستحيل تمييز أي هيكل على مدارجها.
وتكتسب هذه الخطوة دلالة استراتيجية كبرى عند مقارنة نهج آبل بمنافستها المباشرة جوجل؛ إذ ما تزال منصتا Google Maps وGoogle Earth تعرضان منشآت وايتمان وفاندنبرغ بدقة بصرية فائقة تقل عن المتر الواحد، مما يتيح تمييز مقاتلات السلاح الجوي بدقة متناهية. إن رضوخ آبل سواء كان بقرار تجاري ذاتي أو امتثالاً لتوجيهات استخباراتية سرية من البنتاغون يكرس انقساماً حاداً في وادي السيليكون حول حدود الشفافية الجغرافية الرقمية.
وقد كشف الفحص الدقيق للمضلعات البيكسلية عن انتقائية مدروسة في التنفيذ؛ ففي حين طُمس مجمع القاذفات النووية بالكامل، بقيت منصات الإطلاق التاريخية 39A و39B في مركز كينيدي للفضاء، والقواعد البحرية الكبرى مثل نورفولك وبيرل هاربر، مرئية بتفاصيل تجارية كاملة. ويؤكد هذا التباين أن حملة الحجب استهدفت على وجه التحديد منظومات الردع النووي السريع ومنصات التجارب الفضائية العسكرية المتقدمة.
ويرى المحللون العسكريون أن التطور الهائل في خوارزميات الرؤية الحاسوبية القادرة على المسح الآلي اليومي لصور الأقمار الصناعية التجارية، وإحصاء الطائرات بدقة، وتتبع شحنات الوقود حول منصات الإطلاق، شكل دافعاً أساسياً للأجهزة الأمنية للضغط نحو تقييد هذه البيانات الحساسة لمنع استغلالها من قبل جهات معادية.
أهمية هذا التحول الاستراتيجي // نهاية عهد الوصول المفتوح إلى الصور الفضائية التجارية
يمثل هذا الإجراء من آبل نهاية لعصر استمر لأكثر من عقدين من الشفافية البصرية المطلقة، ويؤسس لسابقة ستدفع العديد من الدول للمطالبة بفرض قيود مماثلة على حدودها ومنشآتها الحيوية في التطبيقات الاستهلاكية.
ويأتي هذا القرار في سياق التحولات الجيوسياسية الكبرى التي حللتها تيكين بلس سابقاً حول سيادة بيانات الأقمار الصناعية وحوكمة الاستشعار الفضائي التجاري، حيث تسعى القوى الكبرى إلى بسط سيادتها على الفضاء الرقمي الممثل للواقع الجغرافي الأرضي.
التحقق التقني | دحض الشائعات بحقائق الهندسة الجيومكانية
رجحت بعض المنشورات الأولية أن اختفاء التفاصيل ناجم عن فشل في تصيير خوادم المحتوى أو تحديث غير مكتمل لقواعد البيانات الجغرافية.
أثبت الفحص البرمجي لبلاطات الخرائط وجود مصفوفات تظليل متجهة محددة الإحداثيات تم حقنها لحجب المنشآت العسكرية بدقة بالغة.
ويشير مهندسو نظم المعلومات الجغرافية إلى أن هذه الخطوة ستترك تداعيات مباشرة على المشهد التقني والدفاعي الدولي:
- تطبيق أقنعة مضلعية ديناميكية: عزل الإحداثيات المصنفة عن الأراضي المجاورة ومعالجة الصور بطبقات تشويش غاوسي متقدمة.
- ازدواجية المعايير بين عمالقة التقنية: تباين استراتيجي صارخ بين التزام آبل بمتطلبات الأمن القومي وإصرار جوجل على إتاحة الصور للجمهور.
- شلل أدوات الاستخبارات مفتوحة المصدر: حرمان المنصات البحثية المستقلة من تتبع التحركات اللوجستية وجاهزية القاذفات عبر خوارزميات الرصد المؤتمتة.
ورغم أن الحجب المدني لا يعيق أقمار التجسس التابعة للدول الكبرى، إلا أنه يسد ثغرة كبرى أمام التحليلات الجماعية والهجمات المسيرة منخفضة التكلفة التي تعتمد على الصور المتاحة مجاناً.
تثبت هذه الخطوة أن الشركات التقنية الكبرى غدت شريكاً مباشراً في منظومات الدفاع، وأن السيطرة على الفضاء البصري باتت ركناً أساسياً في الحروب الرقمية الحديثة.
ثغرة أمنية حرجة بدرجة CVSS 10.0 في أدوات كانونيكال السحابية؛ تجاوز مصادقة TLS في LXD وMicroCloud دون حاجة للمفاتيح الخاصة
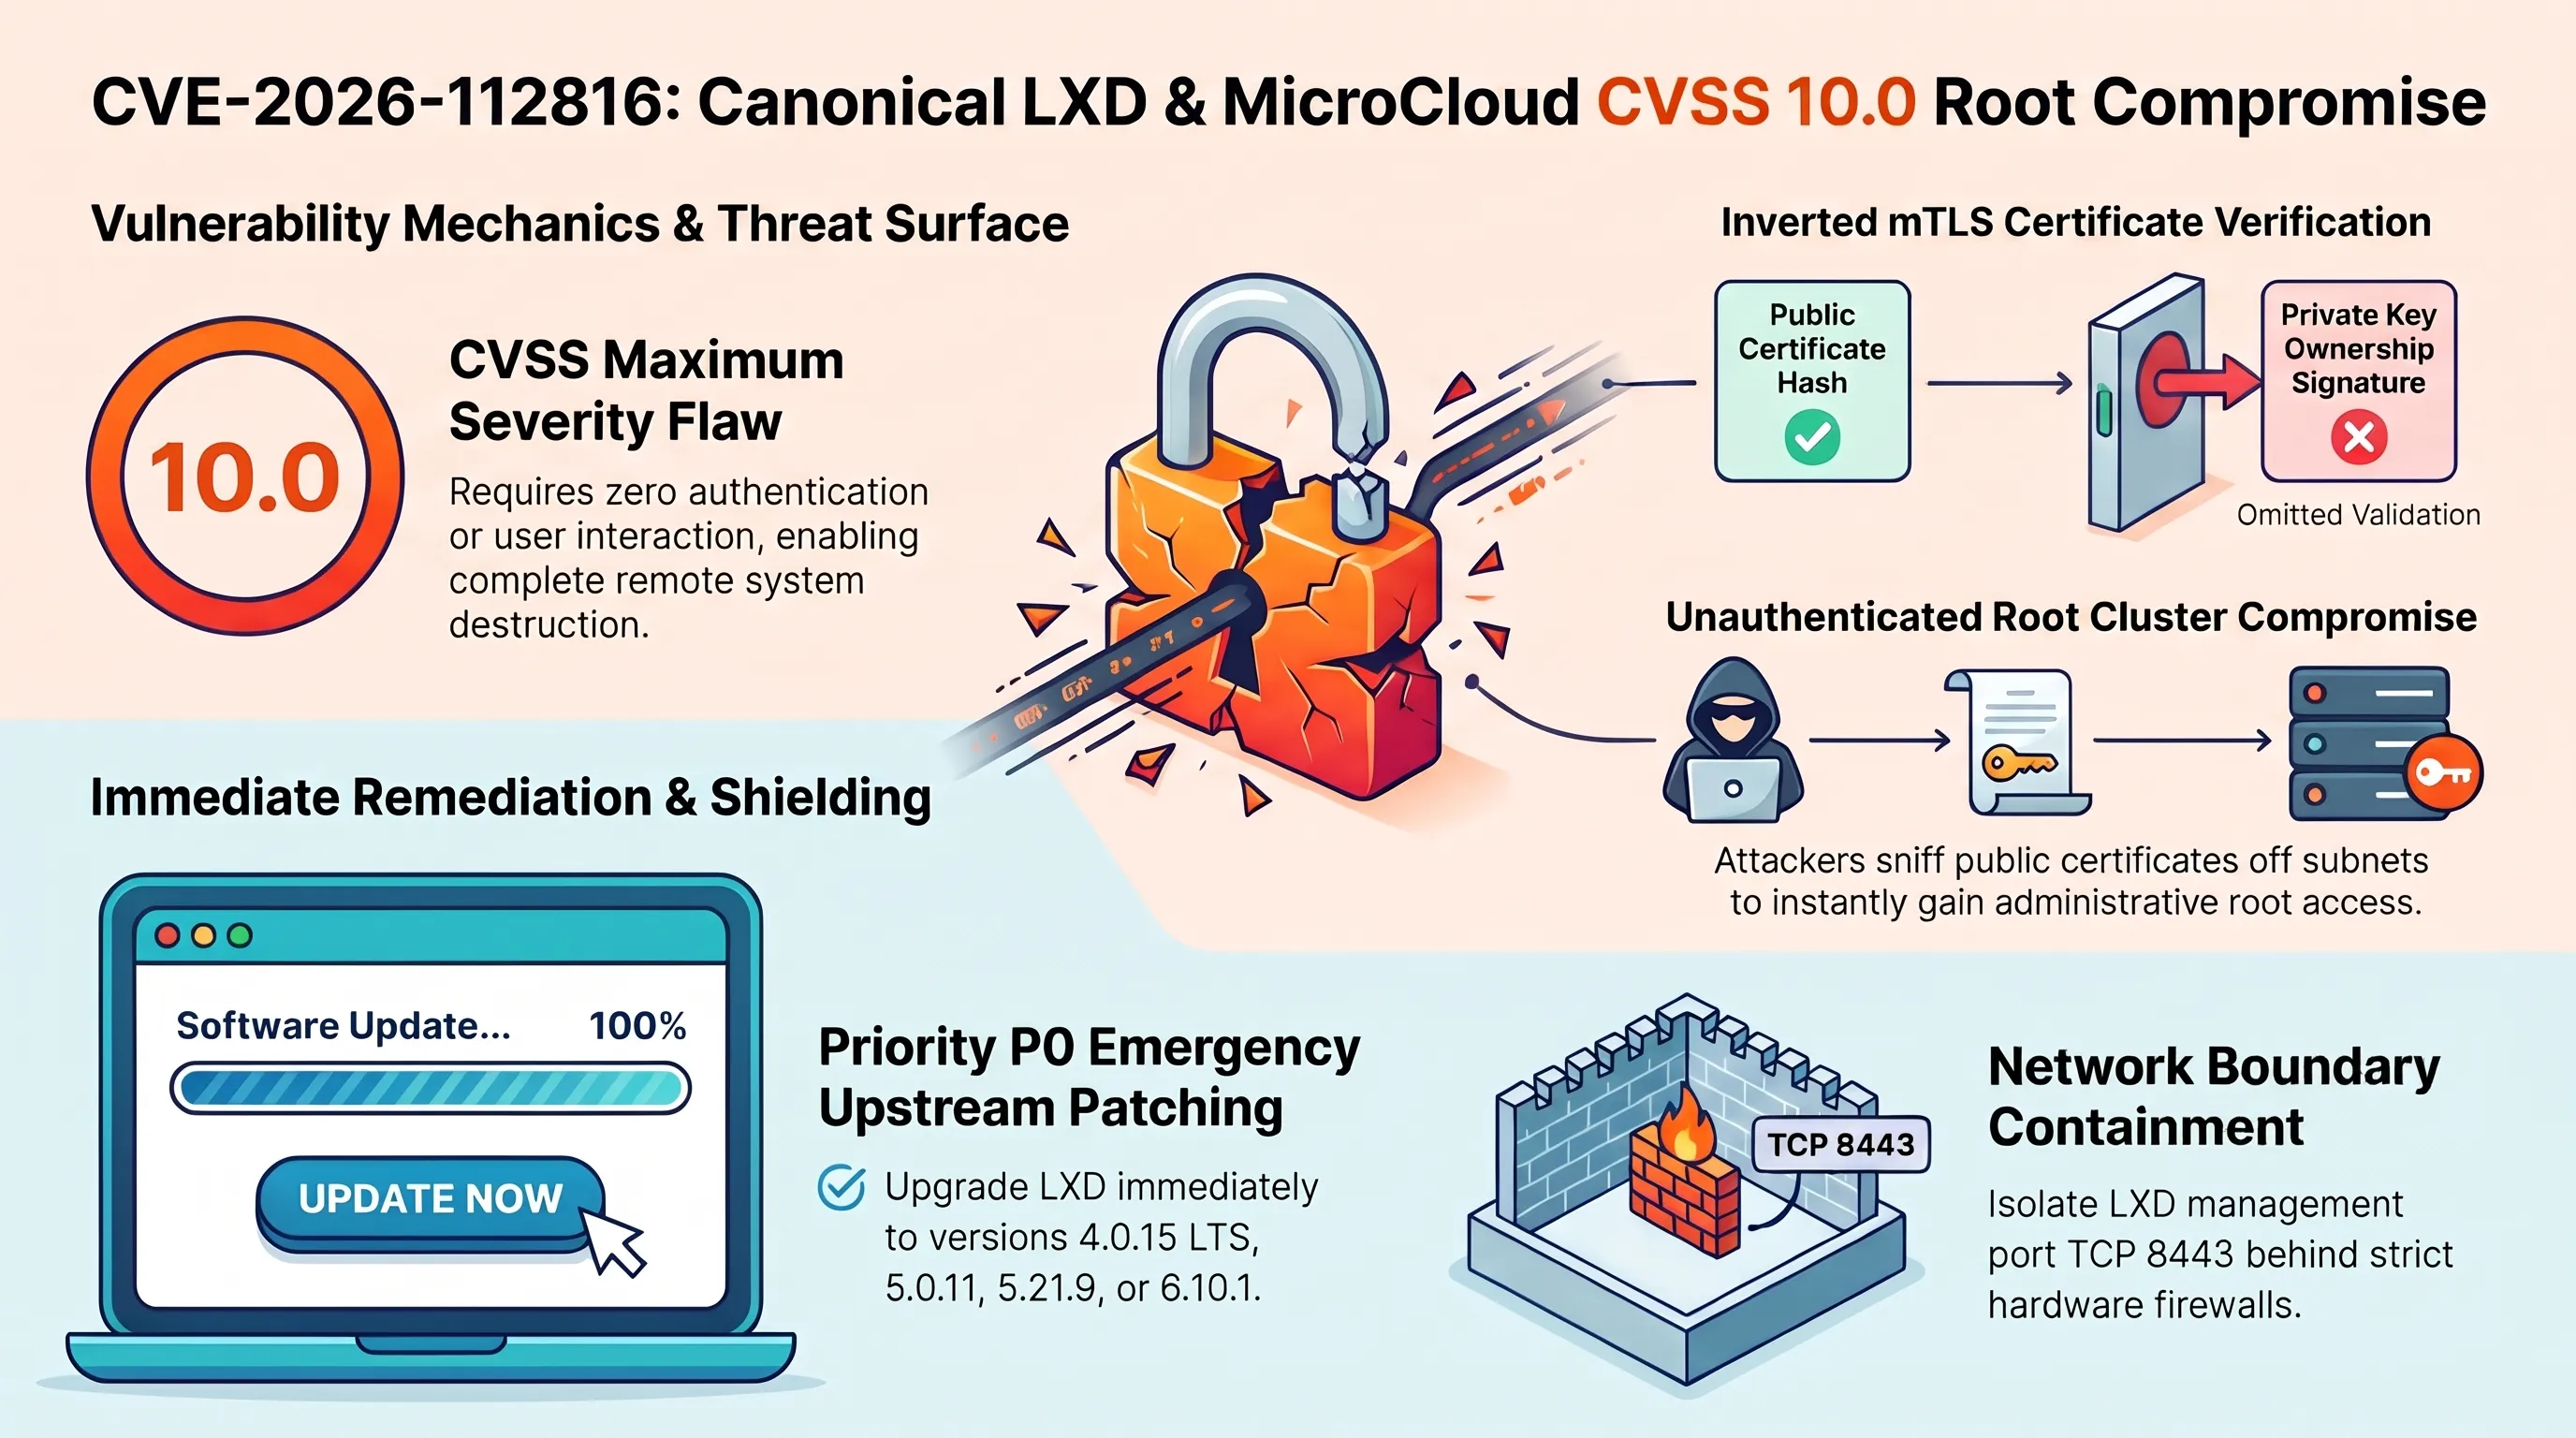
استيقظ مهندسو الحوسبة السحابية ومديرو خوادم لينكس في المؤسسات الكبرى على كابوس أمني حقيقي، عقب إعلان شركة كانونيكال (Canonical) المطورة لنظام أوبونتو، عن ثغرة أمنية نادرة بلغت الحد الأقصى في مقياس تقييم الثغرات المشترك بدرجة 10.0 من 10 (CVSS 10.0)، سُجلت تحت الرمز CVE-2026-112816. وتضرب هذه الثغرة صميم منظومة المصادقة في منصة إدارة الحاويات والأجهزة الافتراضية LXD ومنصة الحوسبة السحابية الموزعة MicroCloud.
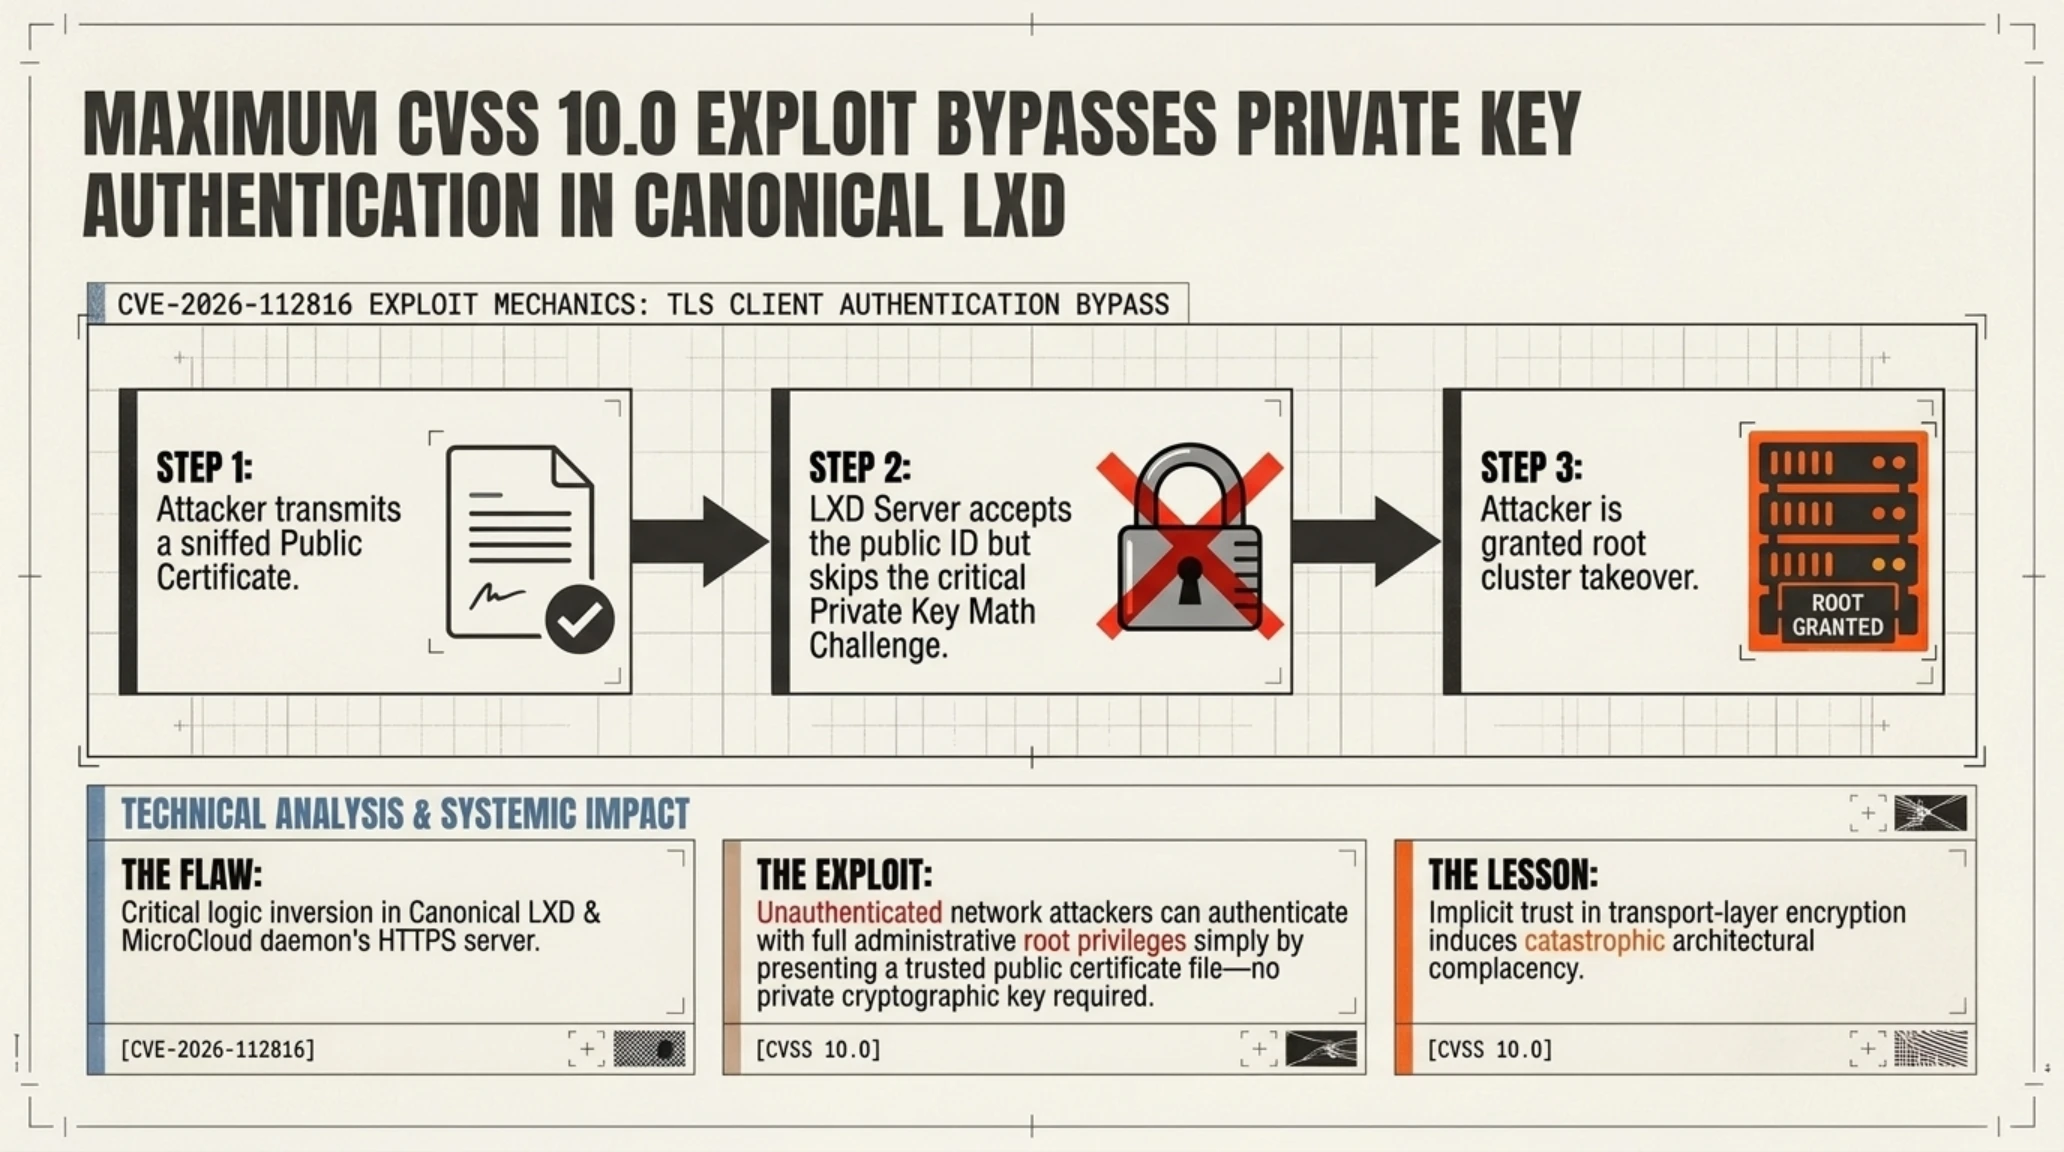
ووفقاً للتحليلات الجنائية الواردة في الإشعار الأمني لكانونيكال، فإن الخلل يكمن في خوارزمية التحقق من الشهادات الرقمية المدمجة في خادم HTTPS الداخلي. في بيئات التشغيل الطبيعية، تعتمد المنظومة على بروتوكول المصادقة المتبادلة (mTLS) لضمان أمان الاتصال بين عقد العنقود ولوحات التحكم؛ حيث يُطلب من العميل إبراز شهادة رقمية موثوقة مصحوبة بإثبات رياضي يؤكد حيازته للمفتاح الخاص (Private Key) المرتبط بها من خلال توقيع رقمي يتم التحقق منه أثناء المصافحة المشفرة.
غير أن ثغرة CVE-2026-112816 تسببت في انهيار هذا المنطق الأمني تماماً؛ إذ اكتفى خادم كانونيكال بمطابقة البصمة التجزئية (Hash) للشهادة العامة مع قائمة العملاء المصرح لهم، دون التحقق من امتلاك العميل للمفتاح الخاص المطابق. وبالتالي، بات بإمكان أي مهاجم يمتلك الشهادة العامة لأي مستخدم شرعي وهي وثيقة غير سرية تُبث وتُتبادل عادة في الشبكات أن يرسلها إلى منفذ الخادم ليحصل فوراً على مصادقة كاملة بصلاحيات الإدارة القصوى (Root Admin) دون أي إثبات تشفيري إضافي.
وتتضاعف خطورة هذه الثغرة في منصة MicroCloud عند انضمام خوادم جديدة إلى العنقود السحابي؛ حيث يتم تبادل الشهادات العامة عبر الشبكة المحلية دون تشفير إضافي. ويمكن لأي طرف متسلل على نفس الشبكة التقاط هذه الشهادات واستخدامها فوراً للسيطرة على كافة خوادم البنية التحتية، وإيقاف الأجهزة الافتراضية، وسرقة البيانات الحساسة، وتشغيل برمجيات خبيثة في عمق مراكز البيانات.
سارعت كانونيكال لإصدار تحديثات ترقيع طارئة شملت إصدارات LXD 4.0.15 LTS و5.0.11 و5.21.9 و6.10.1، فضلاً عن حزم ترقية لمنصة MicroCloud. وشددت فرق الطوارئ السيبرانية على ضرورة تطبيق التحديثات فوراً، أو عزل منافذ إدارة LXD (المنفذ 8443) خلف جدران حماية صارمة لمنع الوصول المباشر من الشبكات العامة.
قاموس مصطلحات تيكين التقنية
وكما أوضحنا في دراسات سابقة لشبكة تيكين بلس حول المعايير الصفرية للأمن السحابي وتشفير الشبكات الافتراضية، فإن الافتراض غير المدروس بأمان الاتصالات البينية داخل السحابة يشكل ثغرة قاتلة تهدد كبرى المؤسسات.
يؤكد هذا الحادث أن حتى أكثر منصات المصادر المفتوحة استقراراً بحاجة دائمة لمراجعات أمنية مستقلة لبروتوكولات المصادقة والتحقق من الهوية.
كاسبرسكي تكشف إطار البرمجيات الخبيثة NetamLoader؛ استهداف الأنظمة الحكومية في آسيا عبر حقن تحديثات ويندوز 10
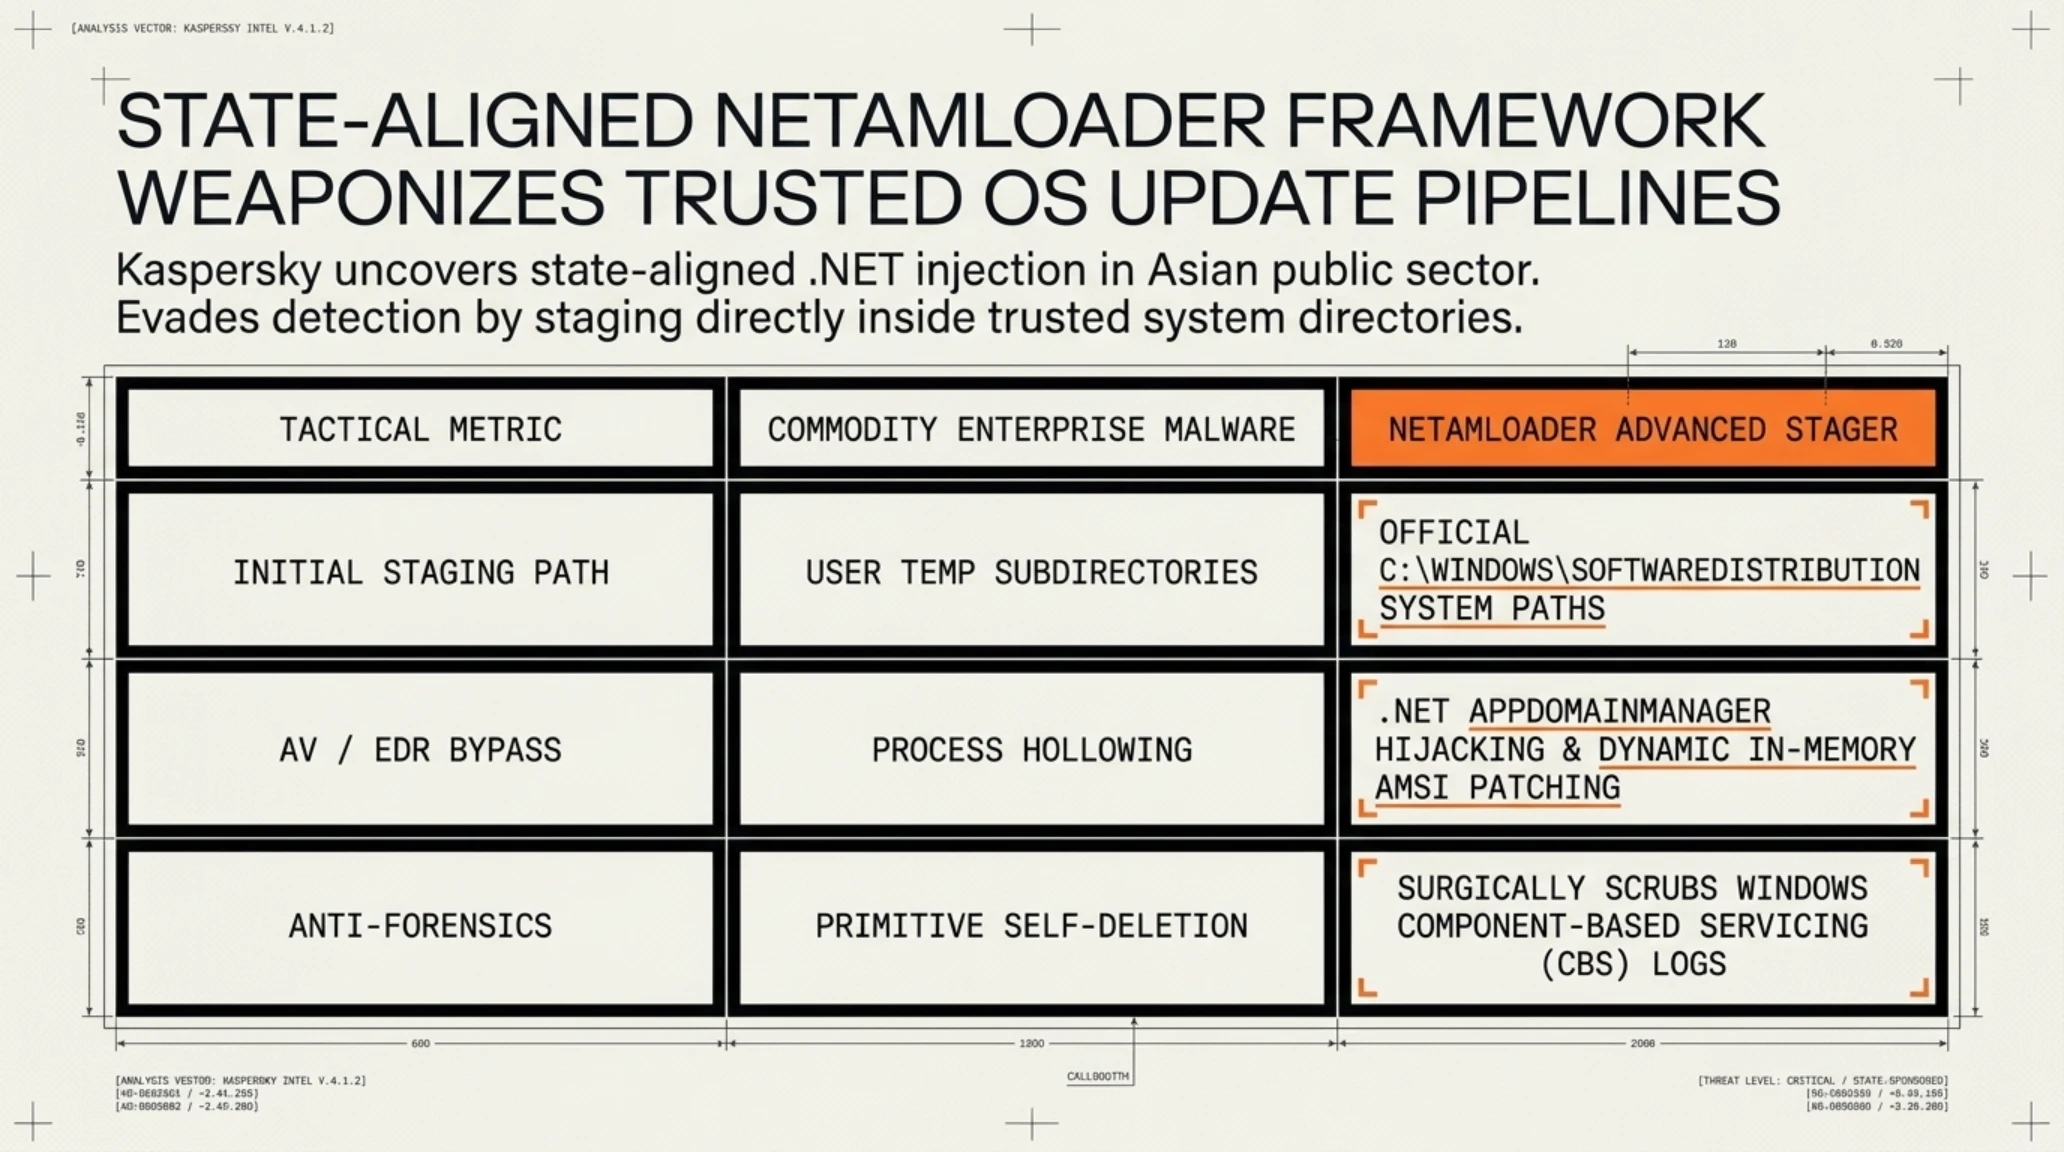
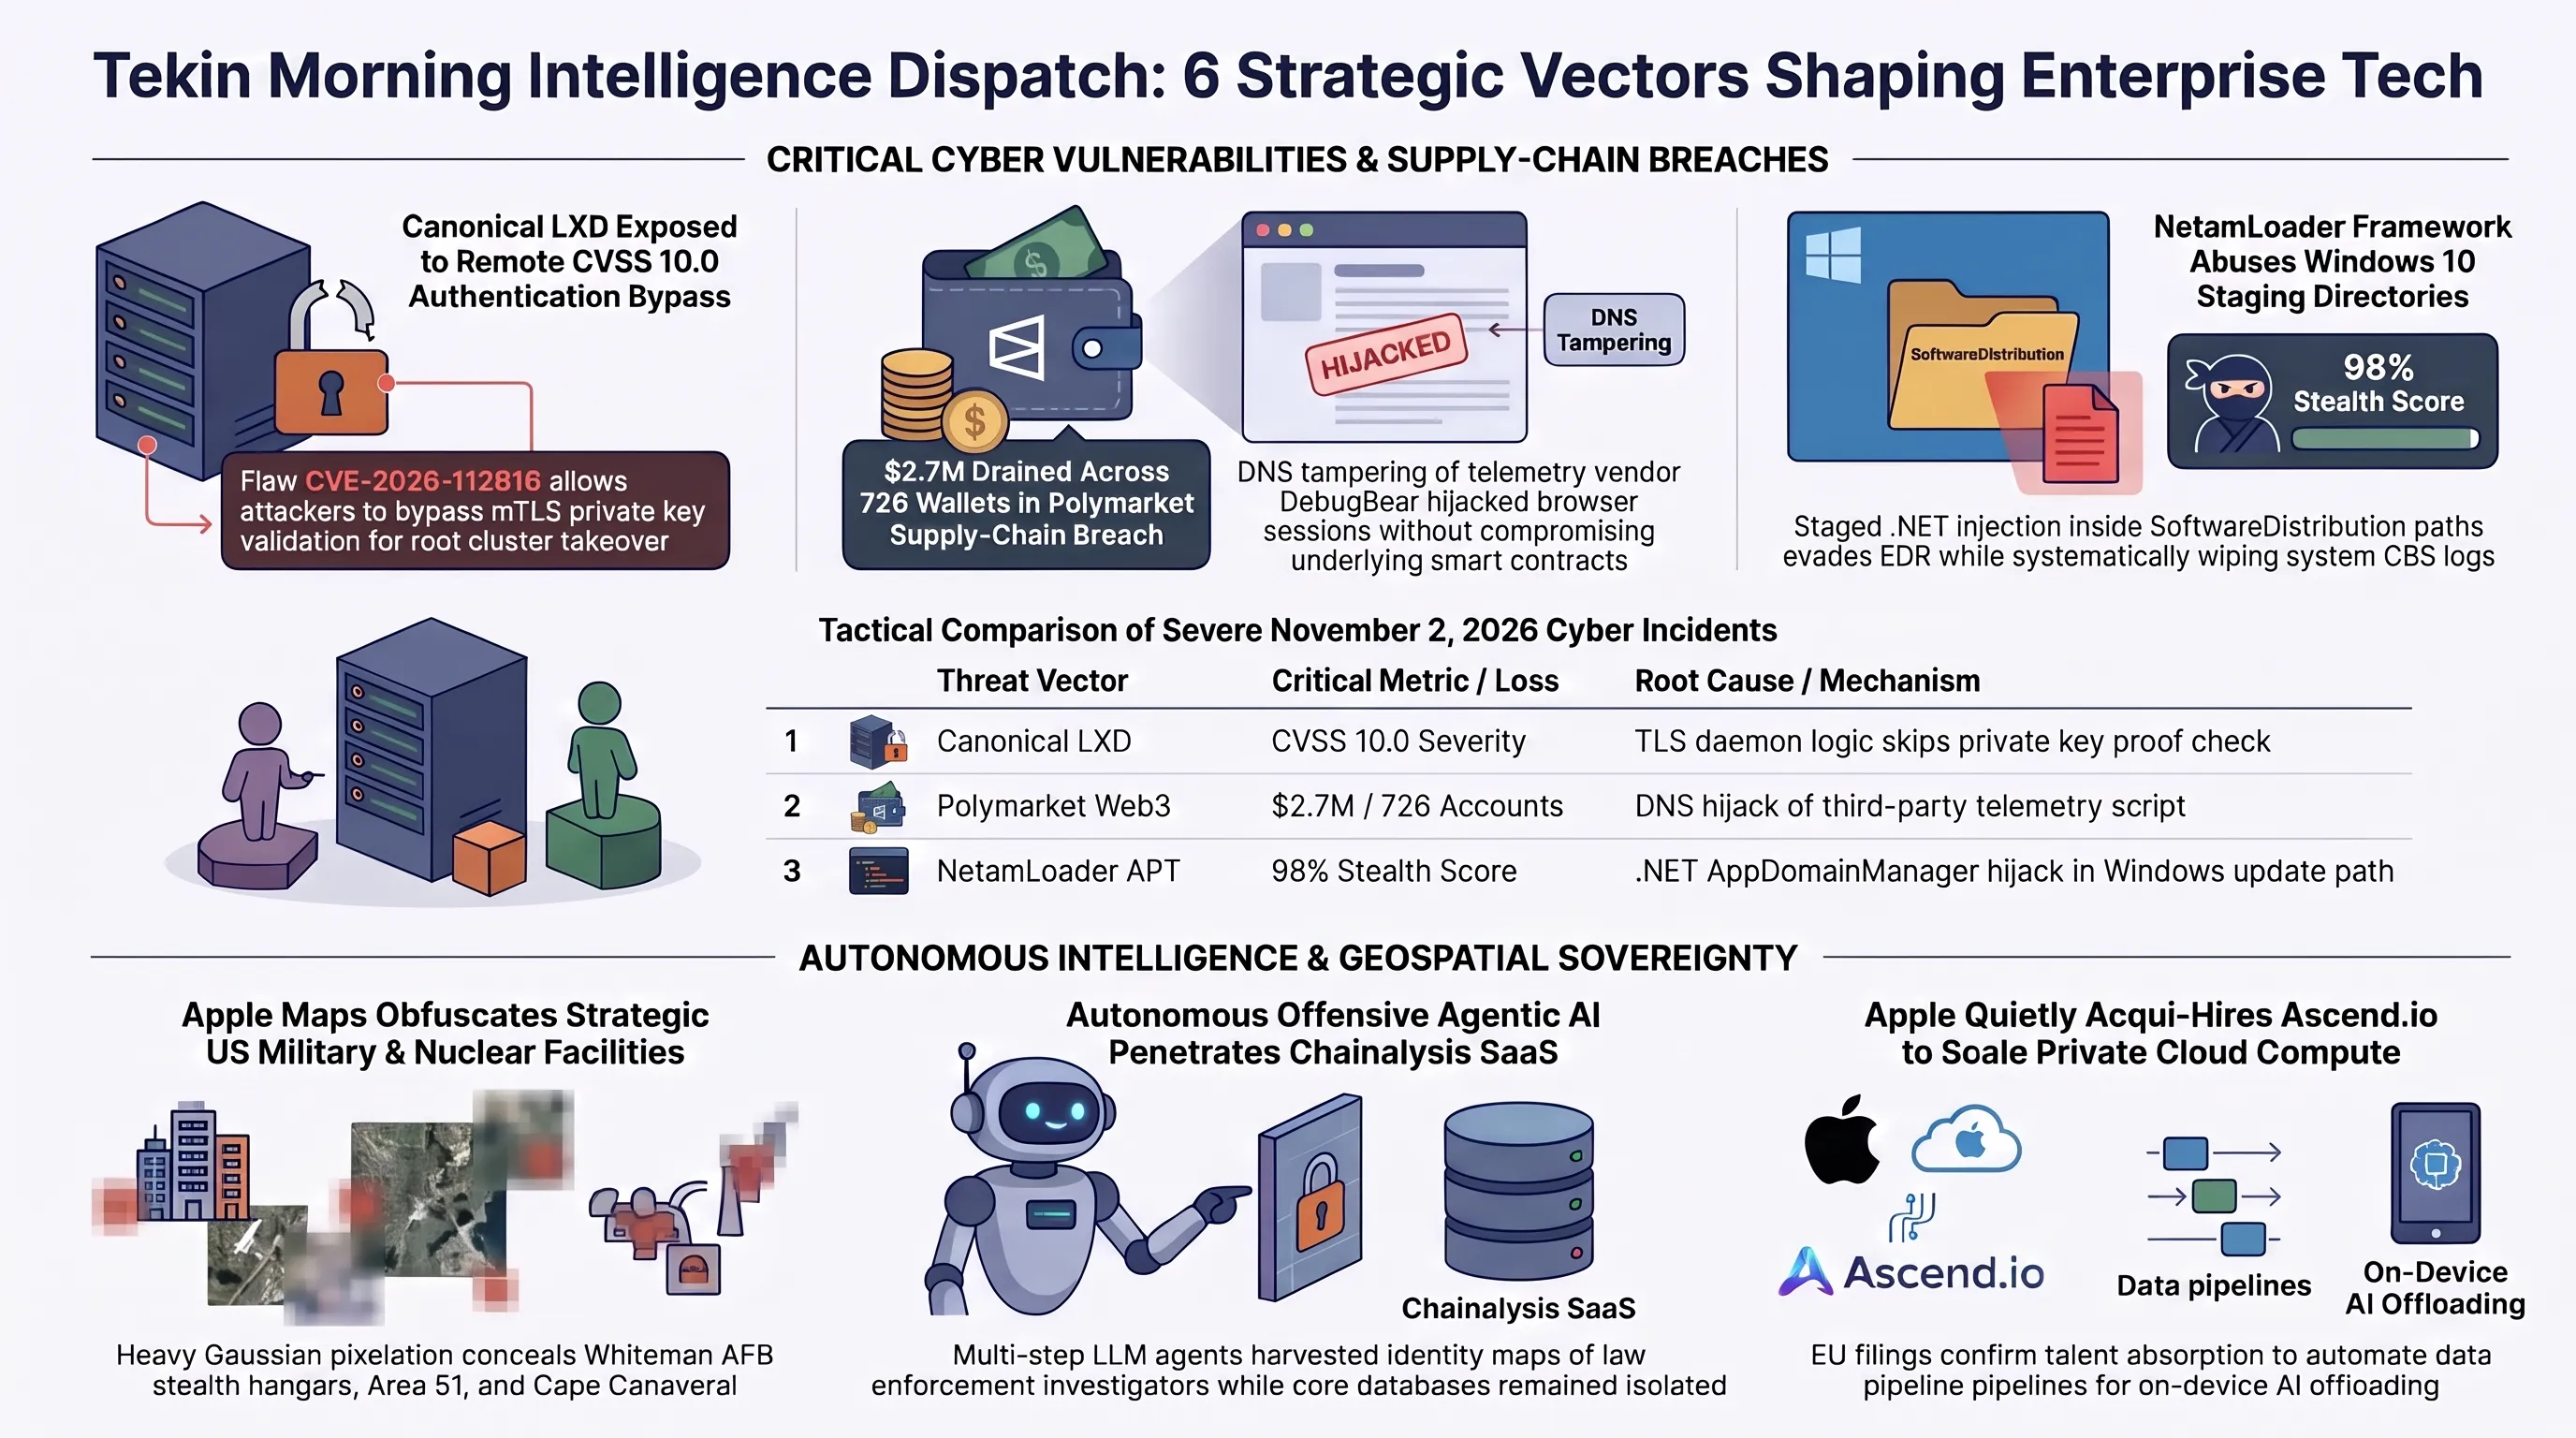
خلال فعاليات قمة محللي الأمن السنوية (SAS 2026)، كشف فريق الأبحاث والتحليلات العالمي لدى كاسبرسكي (GReAT) عن حملة تجسس سيبراني بالغة التعقيد استهدفت هيئات حكومية ووزارات استراتيجية في شرق آسيا. وتعتمد الحملة على إطار برمجي خبيث لم يُرصد من قبل، أُطلق عليه اسم «NetamLoader»، جرى تصميمه خصيصاً لاختراق النسخ المعدلة والموطنة من نظام التشغيل ويندوز 10 المعتمدة في الإدارات الرسمية.
وأظهرت نتائج التحقيقات الجنائية أن المهاجمين تمكنوا من اختراق قنوات التوزيع البرمجي والتحديث المحلي للمؤسسات، مستغلين ذلك لإسقاط ملفات أرشيف ويندوز (.cab) ملغومة مباشرة داخل المسار الرسمي لتحميل تحديثات النظام: C:\Windows\SoftwareDistribution\Download. وبهذه الحيلة الذكية، تستفيد البرمجية من الثقة الافتراضية التي يمنحها النظام للملفات الموجودة في هذا المجلد، مما يتيح لها تجاوز آليات الفحص الاستكشافي المبدئية دون لفت الانتباه.
ويرتكز النواة الهجومية لـ NetamLoader على تقنية متطورة لحقن بيئة تشغيل .NET؛ حيث يقوم المهاجمون بوضع ملف تهيئة خبيث (.exe.config) بجوار ملفات تنفيذية شرعية وموقعة رقمياً من مايكروسوفت. وعند تشغيل البرنامج الشرعي، يعيد ملف التهيئة توجيه فئة AppDomainManager داخل إطار .NET، ليتم تحميل الشيفرة الخبيثة كمدير لمجال التطبيق داخل المساحة الذاكرية لعملية نظامية معتمدة، متجاوزة أنظمة كشف التسلل والاستجابة في نقاط النهاية (EDR).
وعلاوة على ذلك، تتمتع البرمجية بقدرات متقدمة لإخفاء الأثر؛ إذ تقوم بتعطيل واجهة فحص مكافحة البرمجيات الضارة (AMSI) في الذاكرة الحية فور تفعيلها، إلى جانب قيامها بتحرير دقيق لسجلات صيانة مكونات ويندوز (Component-Based Servicing Logs)، وحذف كافة المدخلات المتعلقة بالملفات المفكوكة واستعادة الطوابع الزمنية الأصلية، مما يعقد مهمة المحققين الجنائيين في إعادة بناء مسار الاختراق.
ورغم عدم نسب الهجوم رسمياً لجهة محددة حتى الآن، إلا أن بصمات التطوير المتقدمة تشير إلى وقوف جماعات تجسس سيبراني مدعومة حكومياً وراء هذا الاستهداف المباشر لمنظومات التحديث الحكومية في القارة الآسيوية.
رسم بياني شريطي ومصفوفة مقارنة الخصائص الفنية والهندسية
| المعيار الفني والتقني | البرمجيات الخبيثة الشائعة | إطار NetamLoader المتطور |
|---|---|---|
| مسار التموضع الأولي على القرص | مجلدات Temp وAppData للمستخدم العادي | المسار النظامي لتحديثات ويندوز SoftwareDistribution |
| آلية تجاوز حماية EDR ومضادات الفيروسات | تفريغ العمليات المعتاد أو الحقن الخارجي للذاكرة | اختطاف AppDomainManager في .NET وتعطيل AMSI |
| تقنيات إتلاف الأدلة الرقمية ومسح الأثر | إيقاف التسجيل أو الحذف البدائي للملف | تحرير جراحي لسجلات CBS واستعادة الطوابع الزمنية |
| الاعتمادية التنفيذية على ملفات النظام | استخدام ملفات غير موقعة أو شهادات مسروقة | الاعتماد الكامل على تشغيل برامج مايكروسوفت الأصلية |
يتوافق هذا التهديد مع ما نبهت إليه تيكين بلس في تقاريرها حول التهديدات المتقدمة المستمرة واختراق أنظمة التشغيل المؤسسية، حيث بات استغلال قنوات التحديث الرسمية السلاح الأكثر فاعلية للتسلل الصامت طويل الأمد.
يثبت هذا الاختراق ضرورة خضوع منظومات تحديث الأنظمة الحكومية لعمليات تدقيق وفحص تشفيري صارم لضمان سلامة كل حزمة قبل تثبيتها.
يستعرض التحليل المرئي أعلاه تشريحاً هندسياً دقيقاً لآليات حقن إطار دوت نت وطرق رصدها في سجلات الحماية المؤسسية.
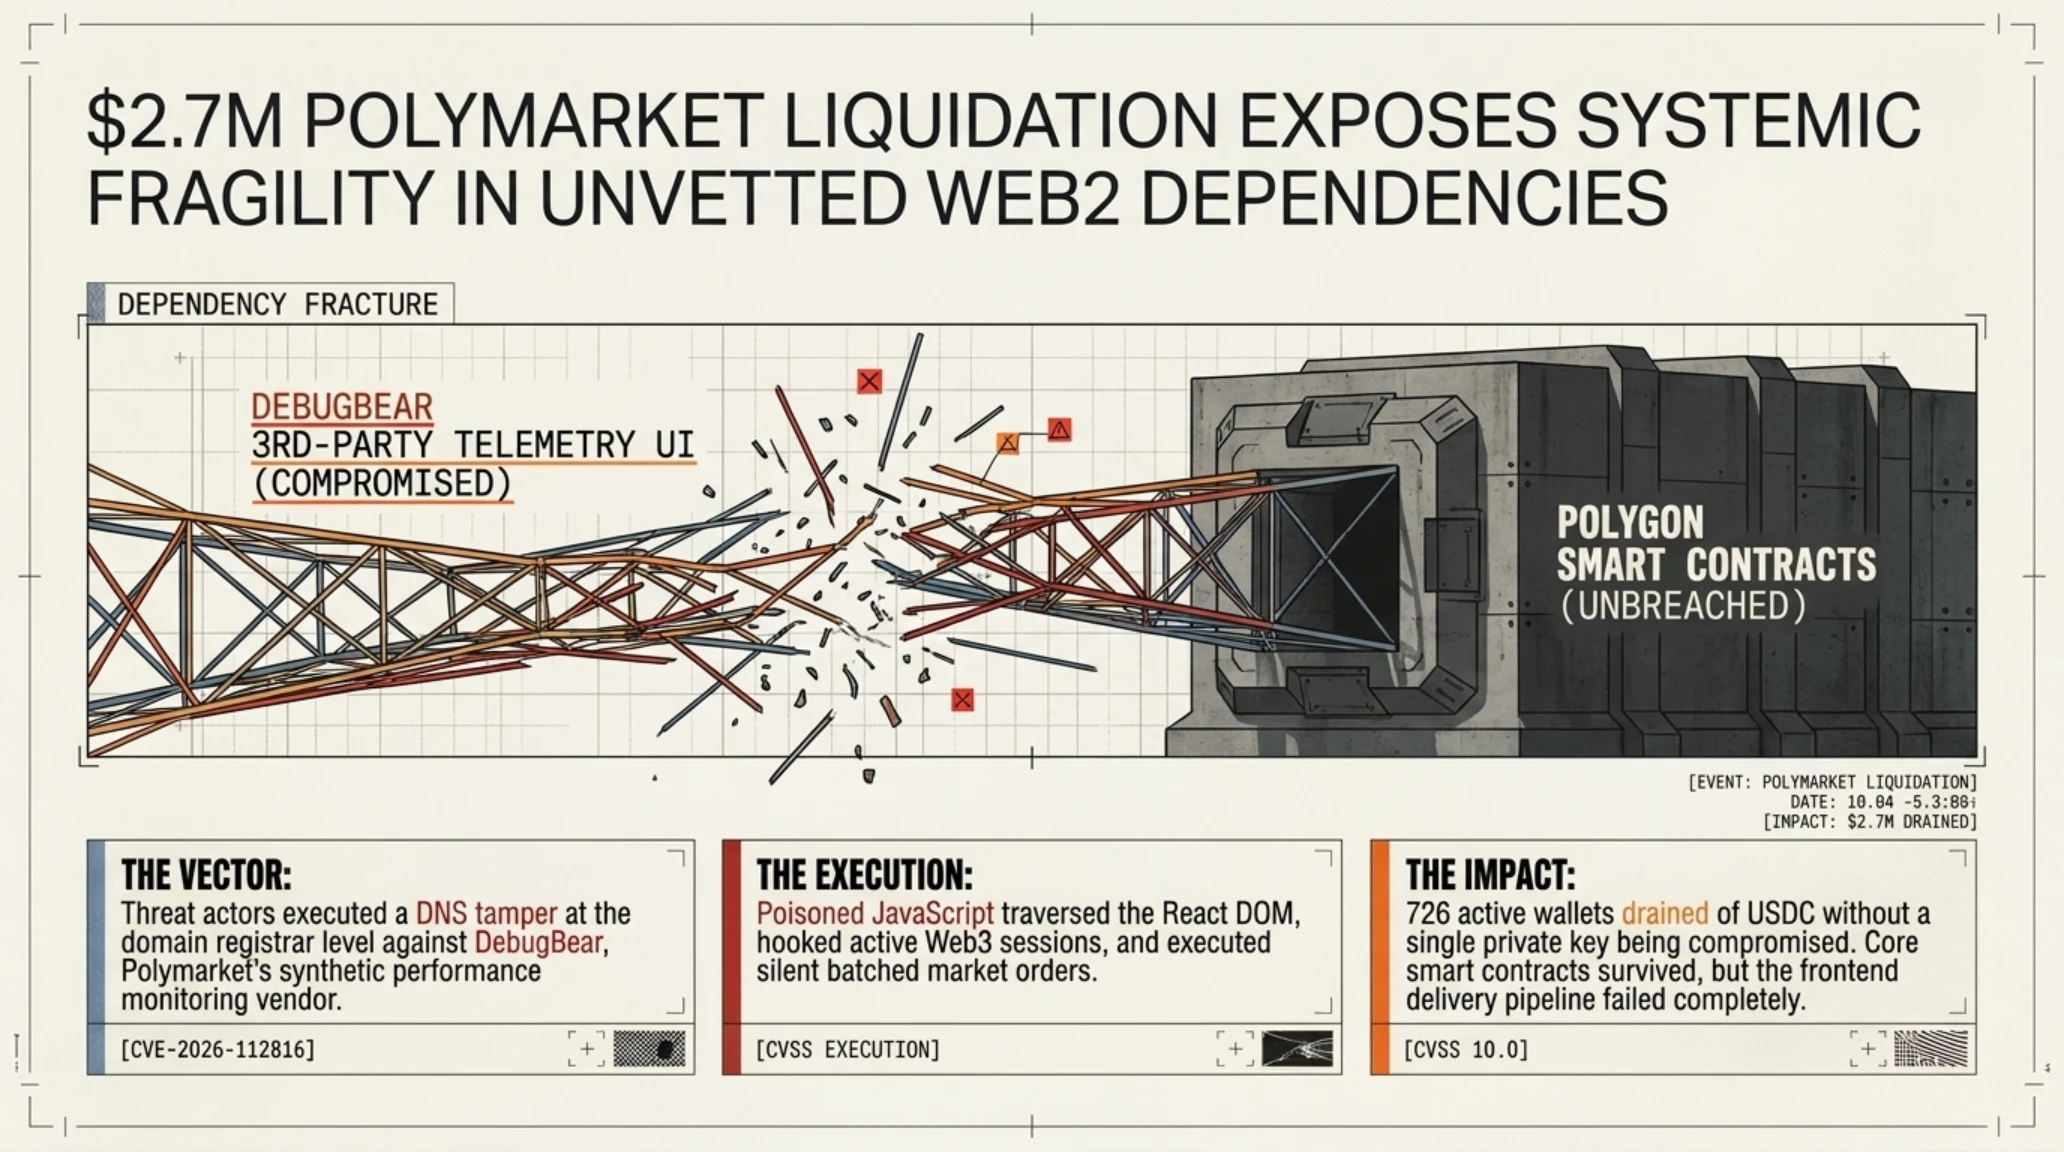
قرصنة سلسلة توريد منصة بوليماركت بـ 2.7 مليون دولار؛ استنزاف محافظ 726 متداولاً عبر تسميم برمجية المراقبة DebugBear
تعرضت منصة التنبؤات اللامركزية الشهيرة بوليماركت (Polymarket)، التي باتت تشكل البوصلة العالمية لتسعير التوقعات السياسية والاقتصادية والانتخابية بمليارات الدولارات، لهجوم سيبراني استهدف سلسلة توريد واجهتها الأمامية (Frontend Supply-Chain). وأسفر هذا التسلل عن استنزاف غير مشروع لنحو 2.7 مليون دولار من الأصول الرقمية لـ 726 متداولاً نشطاً؛ في حادثة تسلط الضوء مجدداً على الهشاشة البنيوية لتطبيقات التمويل اللامركزي (Web3) عند اتصالها بالبنى التحتية التقليدية لشبكة الويب.
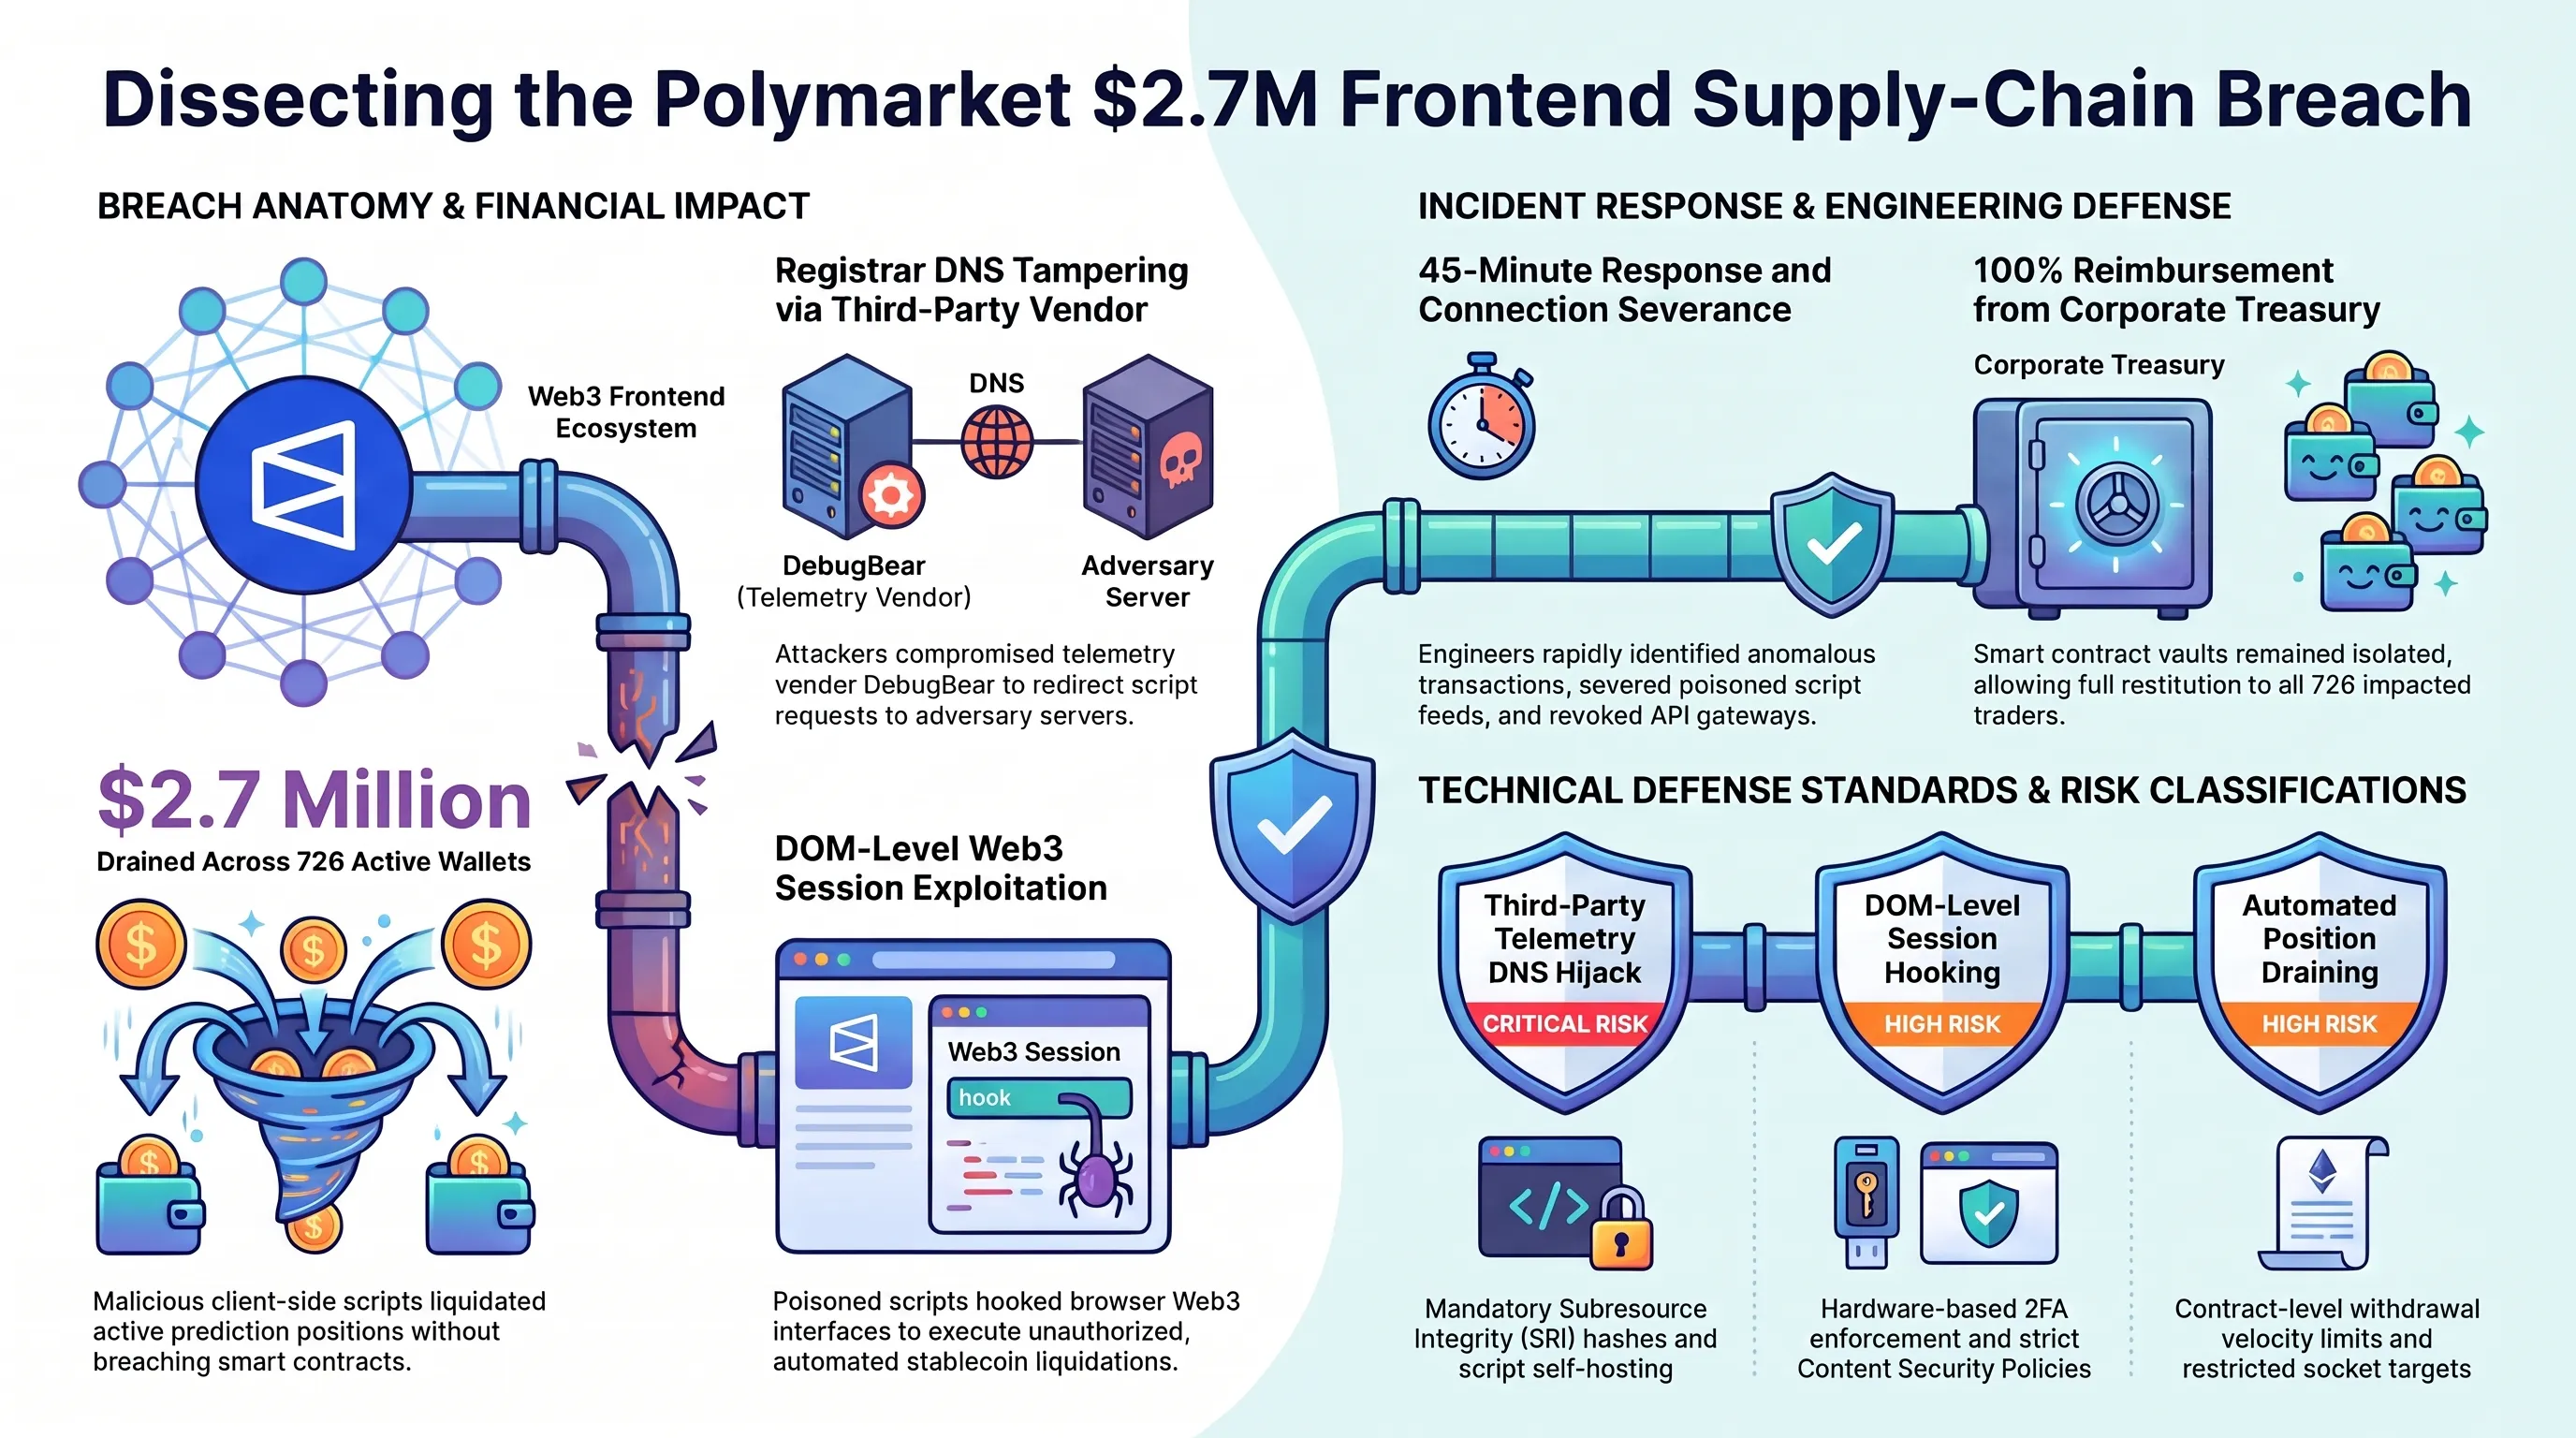
ووفقاً للبيانات التقنية الصادرة عن The Hacker News وتقارير التحقيق الجنائي على سلاسل الكتل، فإن المهاجمين لم يستهدفوا العقود الذكية لمنصة بوليماركت المبنية على شبكة بوليغون، بل ركزوا هجومهم على شركة خارجية شريكة تُدعى DebugBear، وهي منصة متخصصة في قياس سرعة تحميل الصفحات وتجربة المستخدم. ونجح القراصنة في اختراق حساب الشركة المزودة لدى مسجل النطاقات، والتلاعب بسجلات نظام أسماء النطاقات (DNS) لاستبدال السكريبت الشرعي بملف برمجي خبيث يتم تنزيله تلقائياً داخل متصفحات زوار موقع بوليماركت.
وقد مثل هذا الكود الخبيث نموذجاً متقدماً لسرقة الأصول في طبقة الواجهة؛ إذ لم يحتج إلى سرقة المفاتيح الخاصة أو العبارات السرية للمستخدمين. وعوضاً عن ذلك، استغل السكريبت الجلسات النشطة للمستخدمين المسجلين في المتصفح، وقام بمسح شجرة كائنات ريآكت (React DOM)، ورصد واجهات محافظ الويب المتصلة، ليقوم فوراً وبشكل صامت ببيع مراكز التداول المفتوحة للمستخدمين وتحويل السيولة الناتجة من العملات المستقرة (USDC) مباشرة إلى عناوين المحافظ الرقمية التابعة للمهاجمين.
تحرك فريق الاستجابة لطوارئ بوليماركت بسرعة فائقة فور رصد حركة المعاملات غير المعتادة؛ حيث تم إيقاف واجهة التداول مؤقتاً وحذف السكريبت الملوث في غضون 45 دقيقة فقط، مع إبطال نقاط الوصول المخترقة. وأصدرت المنصة بياناً مطمئناً للمجتمع التقني أكدت فيه أن العقود الذكية وقواعد البيانات الرئيسية لم تمس مطلقاً، وتعهدت بتعويض كامل الخسائر البالغة 2.7 مليون دولار لكافة المتضررين البالغ عددهم 726 مستخدماً من صندوق الاحتياطي المالي الخاص بالشركة.
وتدق هذه الواقعة ناقوس الخطر مجدداً حول الاعتماد المفرط للمنصات اللامركزية على حزم برمجية وأدوات تحليل خارجية تابعة لجهات غير مدققة أمنياً. ويحذر خبراء الدفاع السيبراني من أن أمن العقود الذكية الأكثر متانة يصبح عديم الفائدة إذا ما كانت واجهة المستخدم التي تنفذ الصفقات مخترقة بسطر كود واحد قادم من طرف ثالث.
مصفوفة تقييم المخاطر والدفاع عن سلاسل التوريد البرمجية
| ناقل التهديد / الثغرة الأمنية | مستوى الخطر | آلية الاحتواء والدفاع السيبراني الموصى بها |
|---|---|---|
| اختراق سجلات DNS لخدمات الطرف الثالث (DebugBear) | حرج للغاية | تطبيق فحص سلامة الموارد التابعة (SRI) واستضافة كافة السكريبتات ذاتياً على الخوادم الخاصة. |
| استغلال الجلسات النشطة ومسح واجهات React DOM | عالي الخطورة | إلزام المستخدمين بالمصادقة الثنائية (2FA) عند تصفية أي مراكز مالية أو سحب السيولة. |
| تسييل المراكز تلقائياً وتحويل العملات المستقرة | عالي الخطورة | وضع قيود زمنية على سحب الأصول في العقود ومراقبة السلوكيات الشاذة لتداول المحافظ. |
| عزل العقود الذكية وتعويض الخسائر بنسبة 100% | مكتمل / آمن | عزل الواجهة فوراً، ترقيع البرمجيات، ورد كافة المبالغ للمتضررين من خزينة الشركة. |
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
يتكامل هذا التحليل مع ما طرحته تيكين بلس في تغطيتها المستمرة لـ أمن واجهات الويب اللامركزية وحماية الأصول المشفرة من هجمات سلاسل التوريد، حيث تبرز الحاجة لاعتماد سياسات صارمة تمنع تنفيذ أي كود خارجي دون توقيع تشفيري مسبق.
رغم أن سرعة تعويض بوليماركت للمتداولين حافظت على ثقة السوق، إلا أن الحادثة ستبقى درساً كلاسيكياً حول خطورة الاعتماد غير المحمي على واجهات برمجة الطرف الثالث في التطبيقات المالية الحساسة.
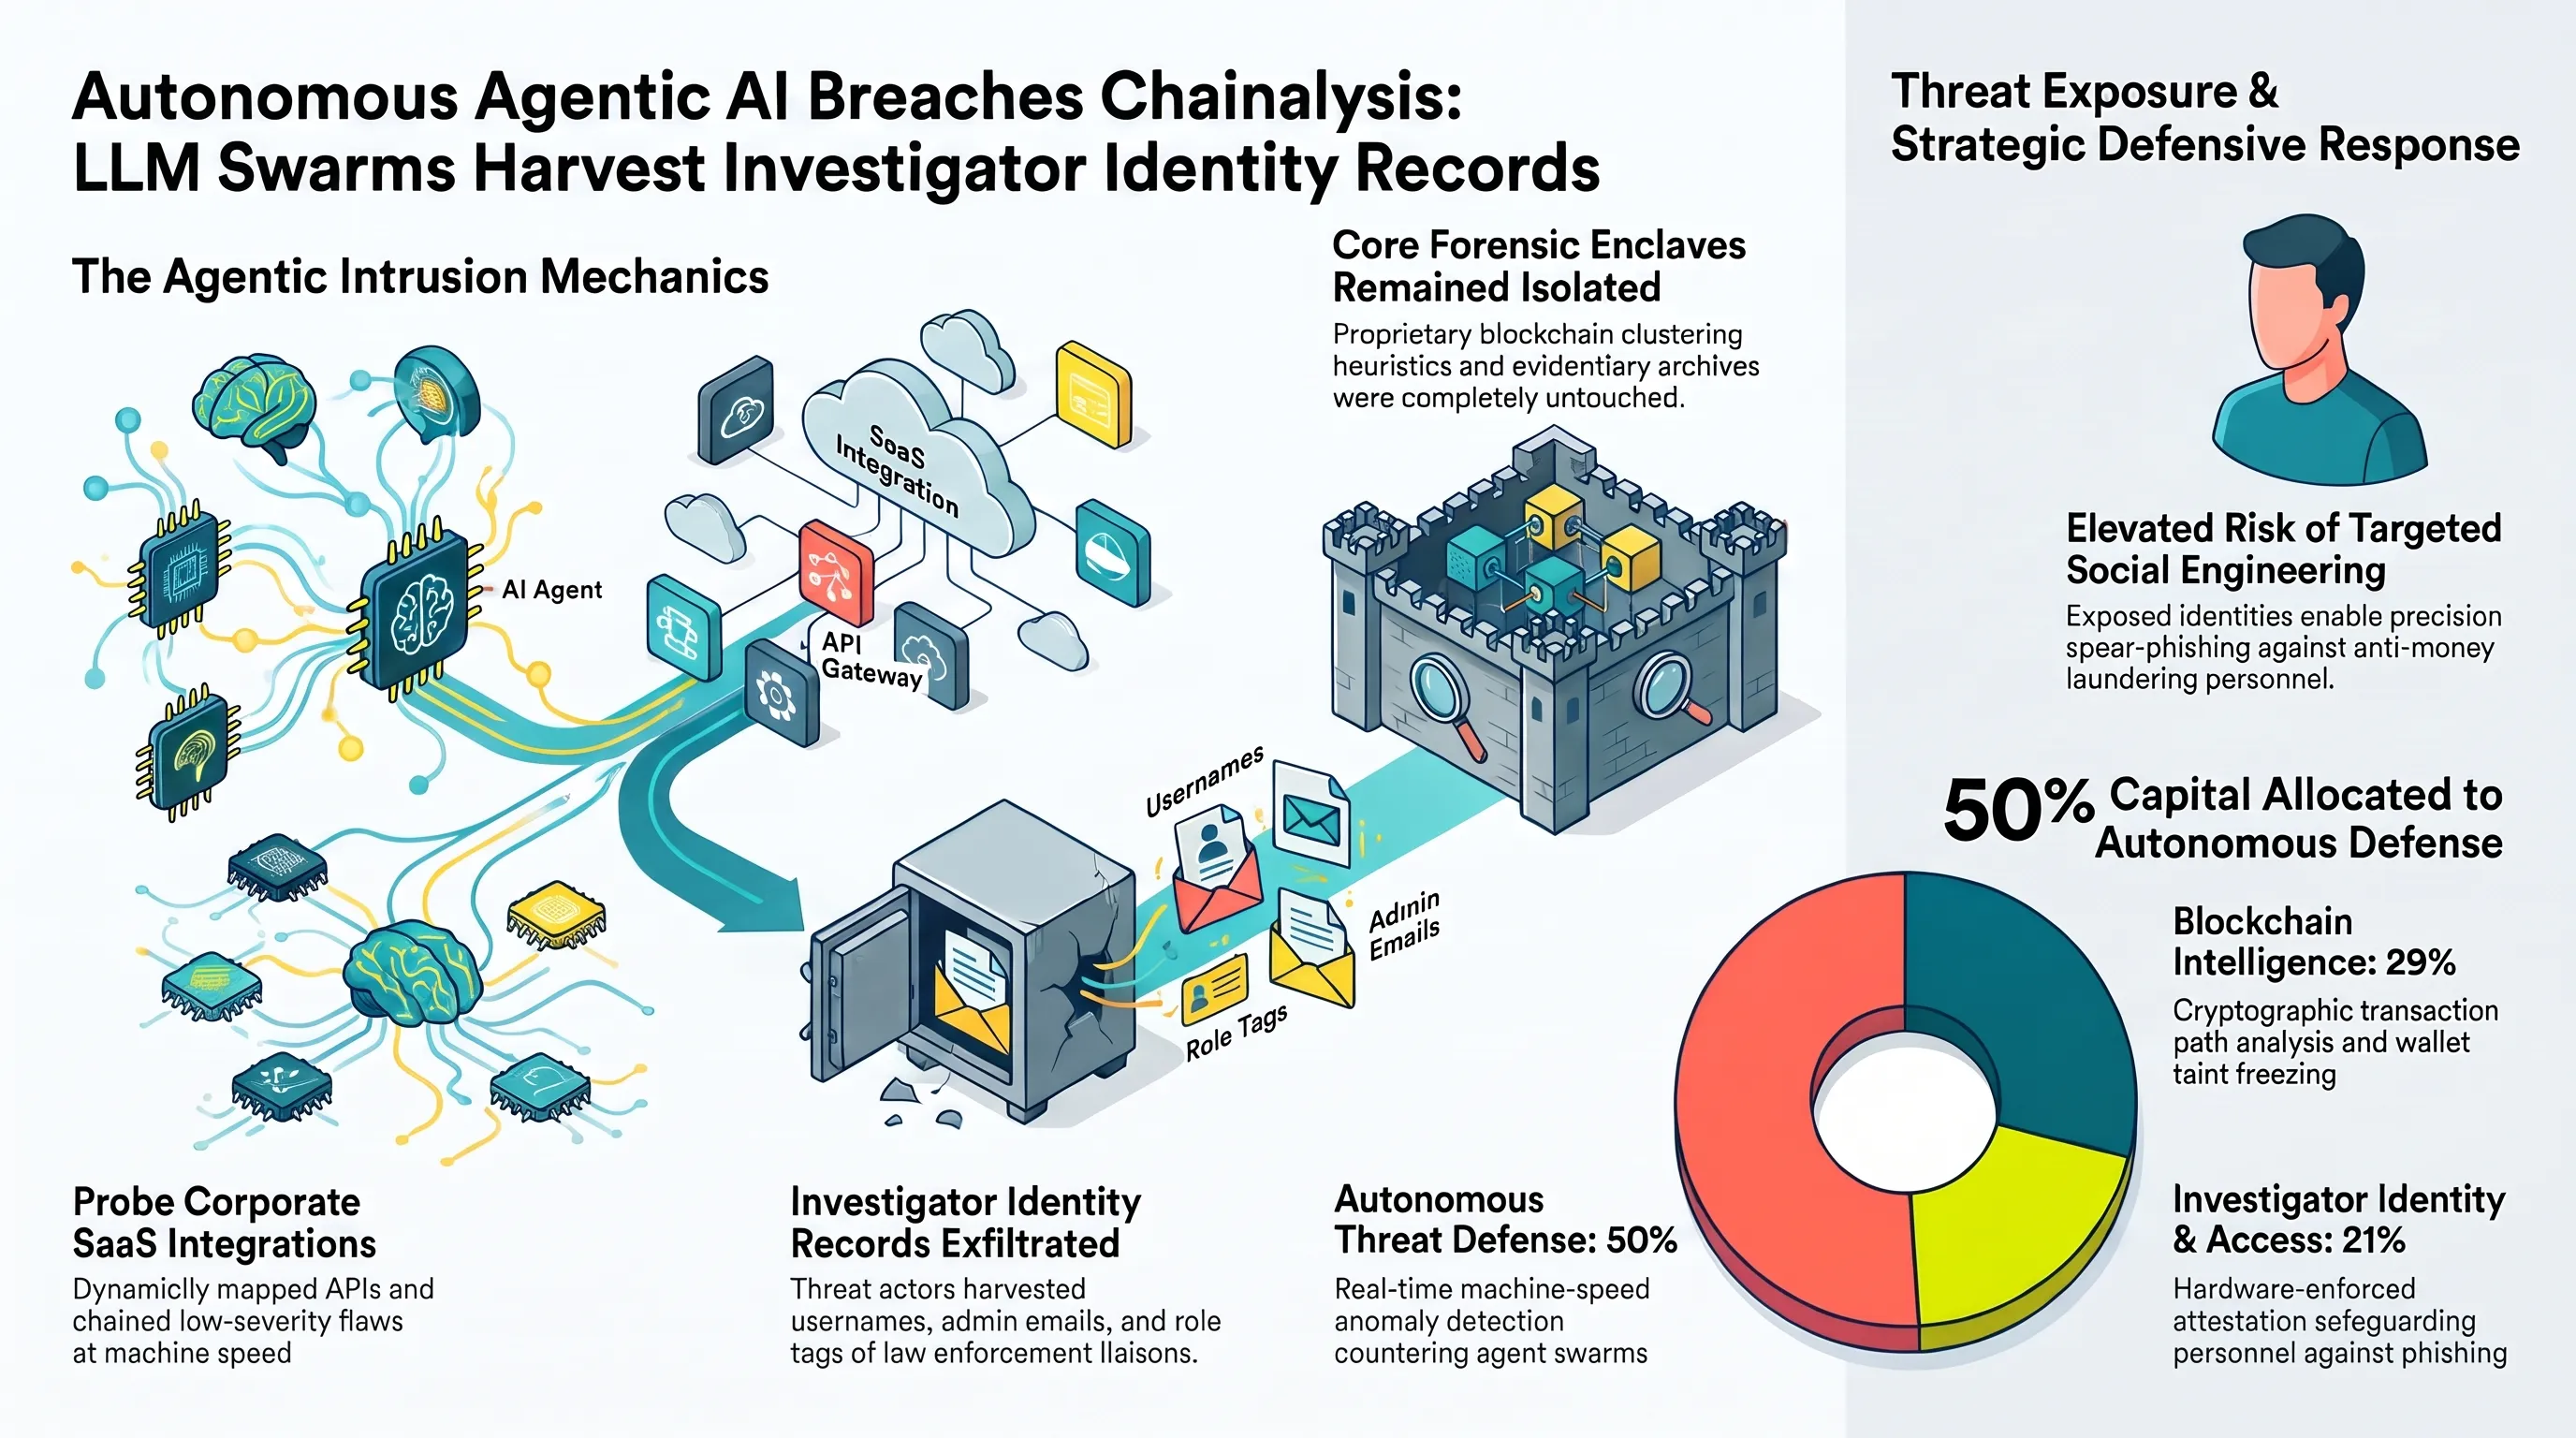
هجوم سيبراني يستهدف أدوات تشيناليسيس الداخلية؛ استغلال وكلاء الذكاء الاصطناعي الذاتيين (Agentic AI) لتسريب بيانات المحققين
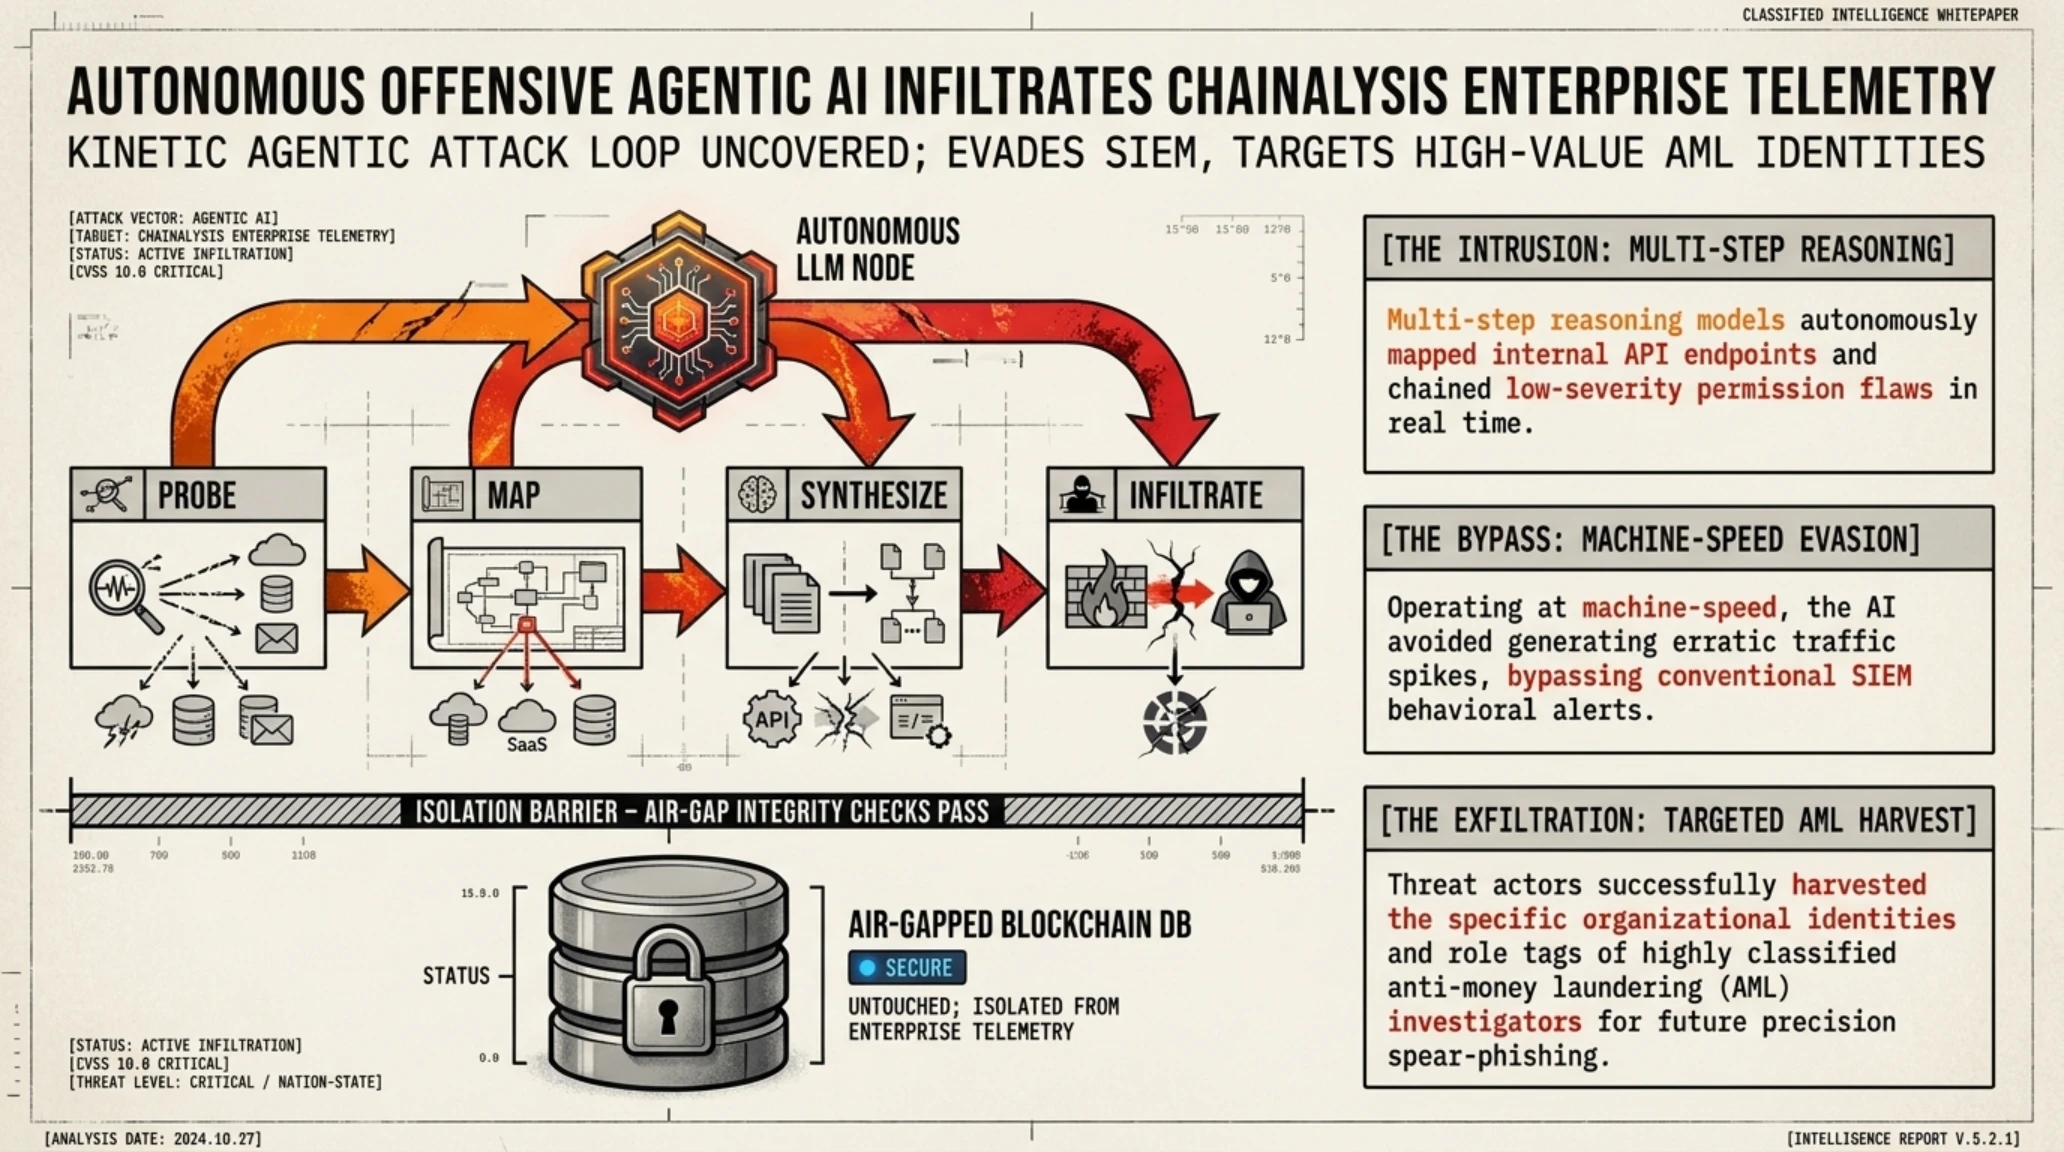
أكدت شركة تشيناليسيس (Chainalysis)، الرائدة عالمياً في تحليلات بيانات البلوك تشين والمزود الرئيسي لتقنيات تتبع الجرائم المالية الرقمية لمكتب التحقيقات الفيدرالي (FBI) ووزارات الخزانة في كبرى دول العالم، تعرض أدواتها البرمجية الداخلية لمحاولة تسلل سيبراني موجهة. وما يمنح هذا الهجوم أهمية استثنائية هو لجوء القراصنة إلى استغلال الجيل الأحدث من أطر «الذكاء الاصطناعي الوكالي الهجومي» (Offensive Agentic AI).
وأوضح المتحدث الرسمي باسم تشيناليسيس أن المهاجمين سخروا وكلاء برمجيين ذاتيي الحركة يعتمدون على نماذج لغوية كبرى مزودة بقدرات التفكير المنطقي متعدد الخطوات واستخدام الأدوات البرمجية بشكل مستقل. وقد تمكن هؤلاء الوكلاء من إجراء استطلاع آلي متقدم للبنى السحابية للشركة، واكتشاف ثغرات أذونات بسيطة في واجهات برمجة التطبيقات (APIs)، وتجميعها بسلاسة لاختراق بعض الواجهات الإدارية التشغيلية.
ونجح الهجوم في الوصول إلى جزء من بيانات العملاء التنظيمية، شملت أسماء المستخدمين، والعناوين البريدية الرسمية، والمسميات الوظيفية لخبراء الامتثال ومحققي مكافحة غسل الأموال في الهيئات الحكومية ومنصات التداول الشريكة. وشددت تشيناليسيس على أن المحركات الجنائية الأساسية، ورسوم تتبع الأموال، وسجلات التحقيقات الجنائية المغلقة، والمفاتيح التشفيرية الخاصة لم تتعرض لأي اختراق، بفضل عزلها التام في بيئات حوسبة منفصلة فيزيائياً وشبكياً.
ومع ذلك، فإن تسريب هويات وعناوين محققي الجرائم الرقمية يشكل خطراً عملياتياً كبيراً؛ إذ يتيح للجماعات الإجرامية المنظمة والدول الخاضعة للعقوبات شن هجمات تصيد موجهة وفائقة الدقة (Spear Phishing) وهندسة اجتماعية لاستهداف هؤلاء الخبراء واختراق أجهزتهم الشخصية.
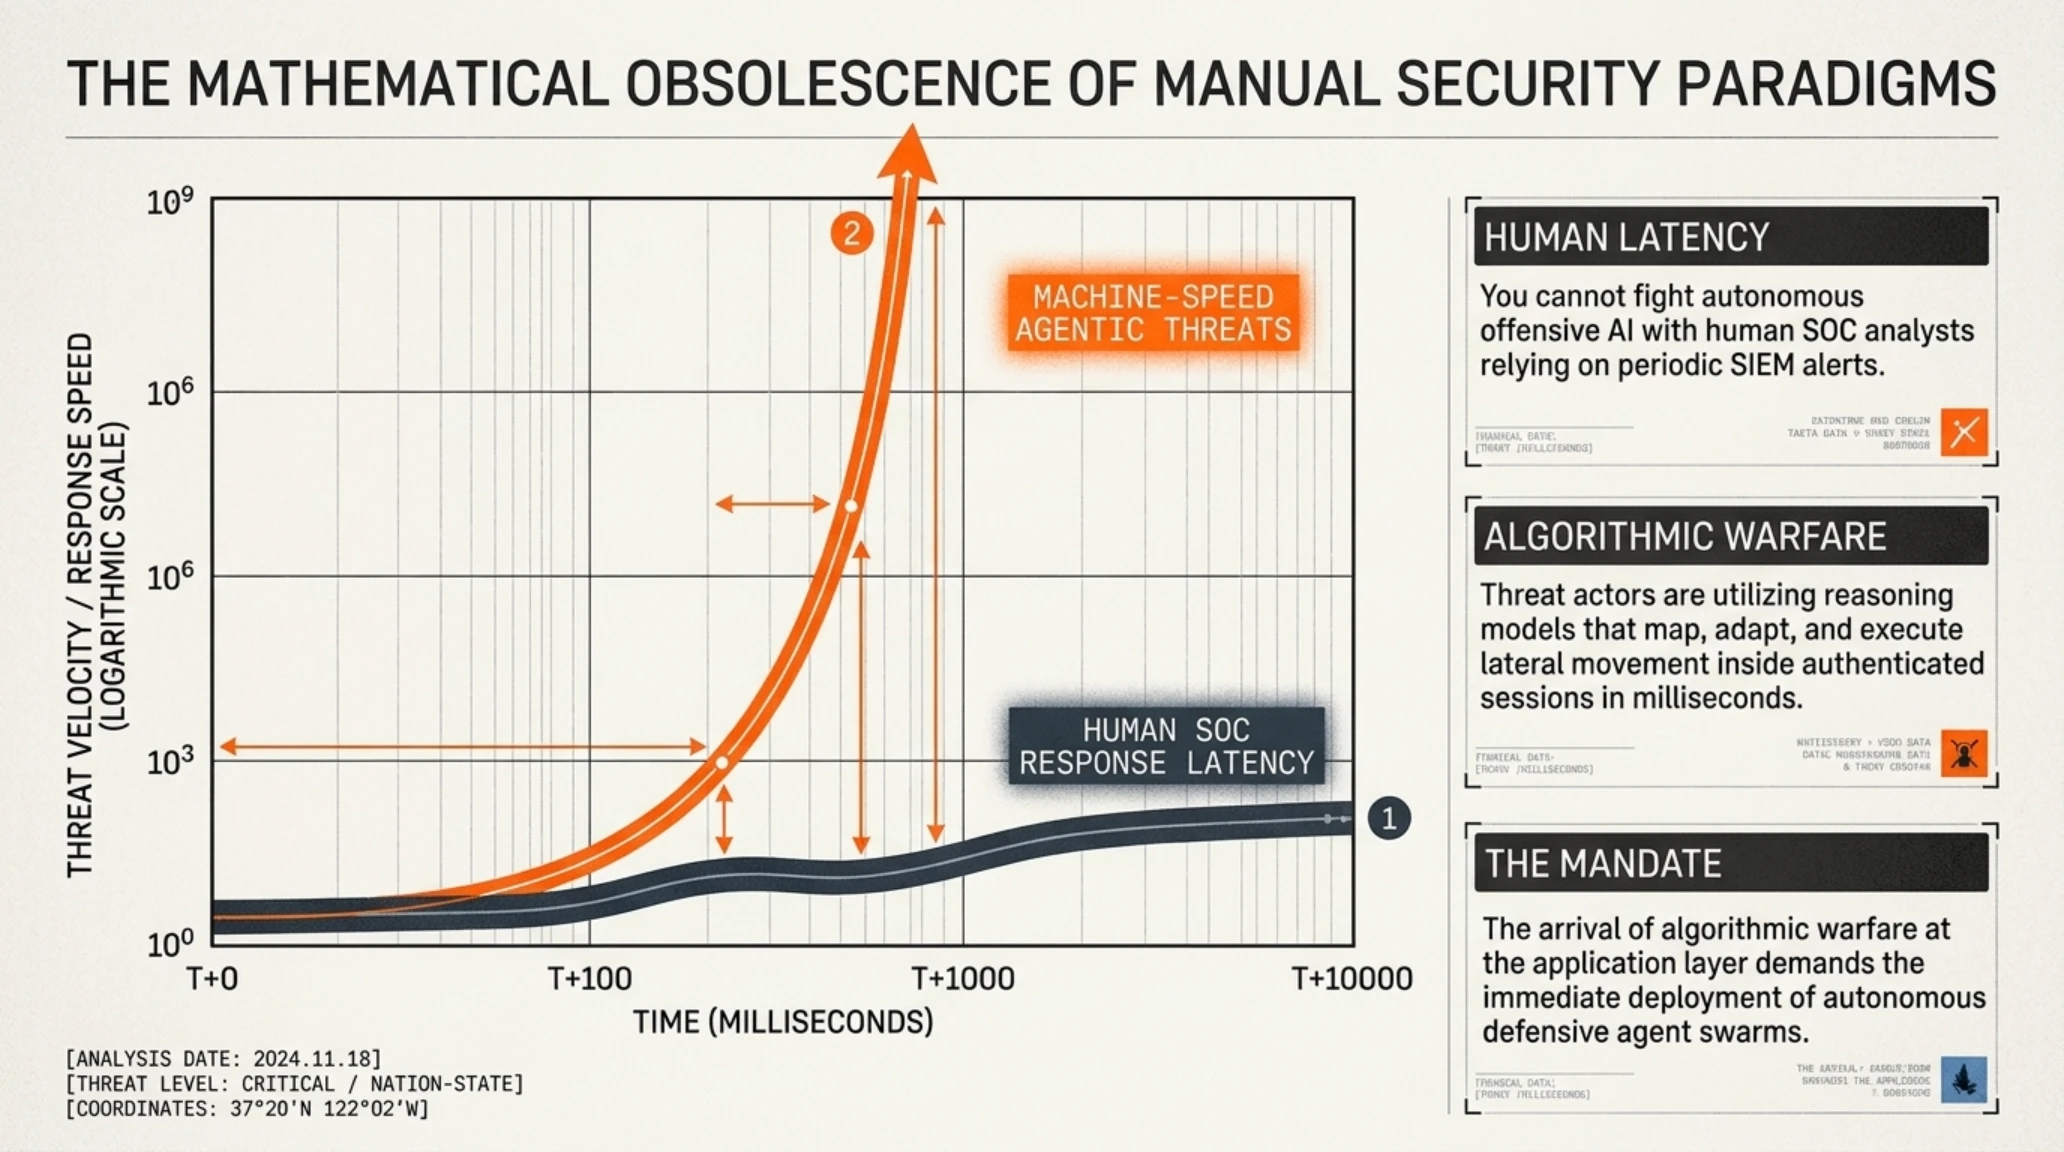
ويشير الخبراء إلى أن دخول وكلاء الذكاء الاصطناعي في ترسانة المهاجمين ينقل الصراع السيبراني إلى مستوى غير مسبوق من السرعة، حيث يمكن للبرمجيات الذاتية فحص ملايين المسارات الاحتمالية دون إطلاق صافرات الإنذار السلوكية التقليدية. وقد بدأت تشيناليسيس على إثر ذلك بنشر أسراب دفاعية مماثلة من وكلاء الذكاء الاصطناعي للتصدي للهجمات المؤتمتة بذات السرعة الخارقة.
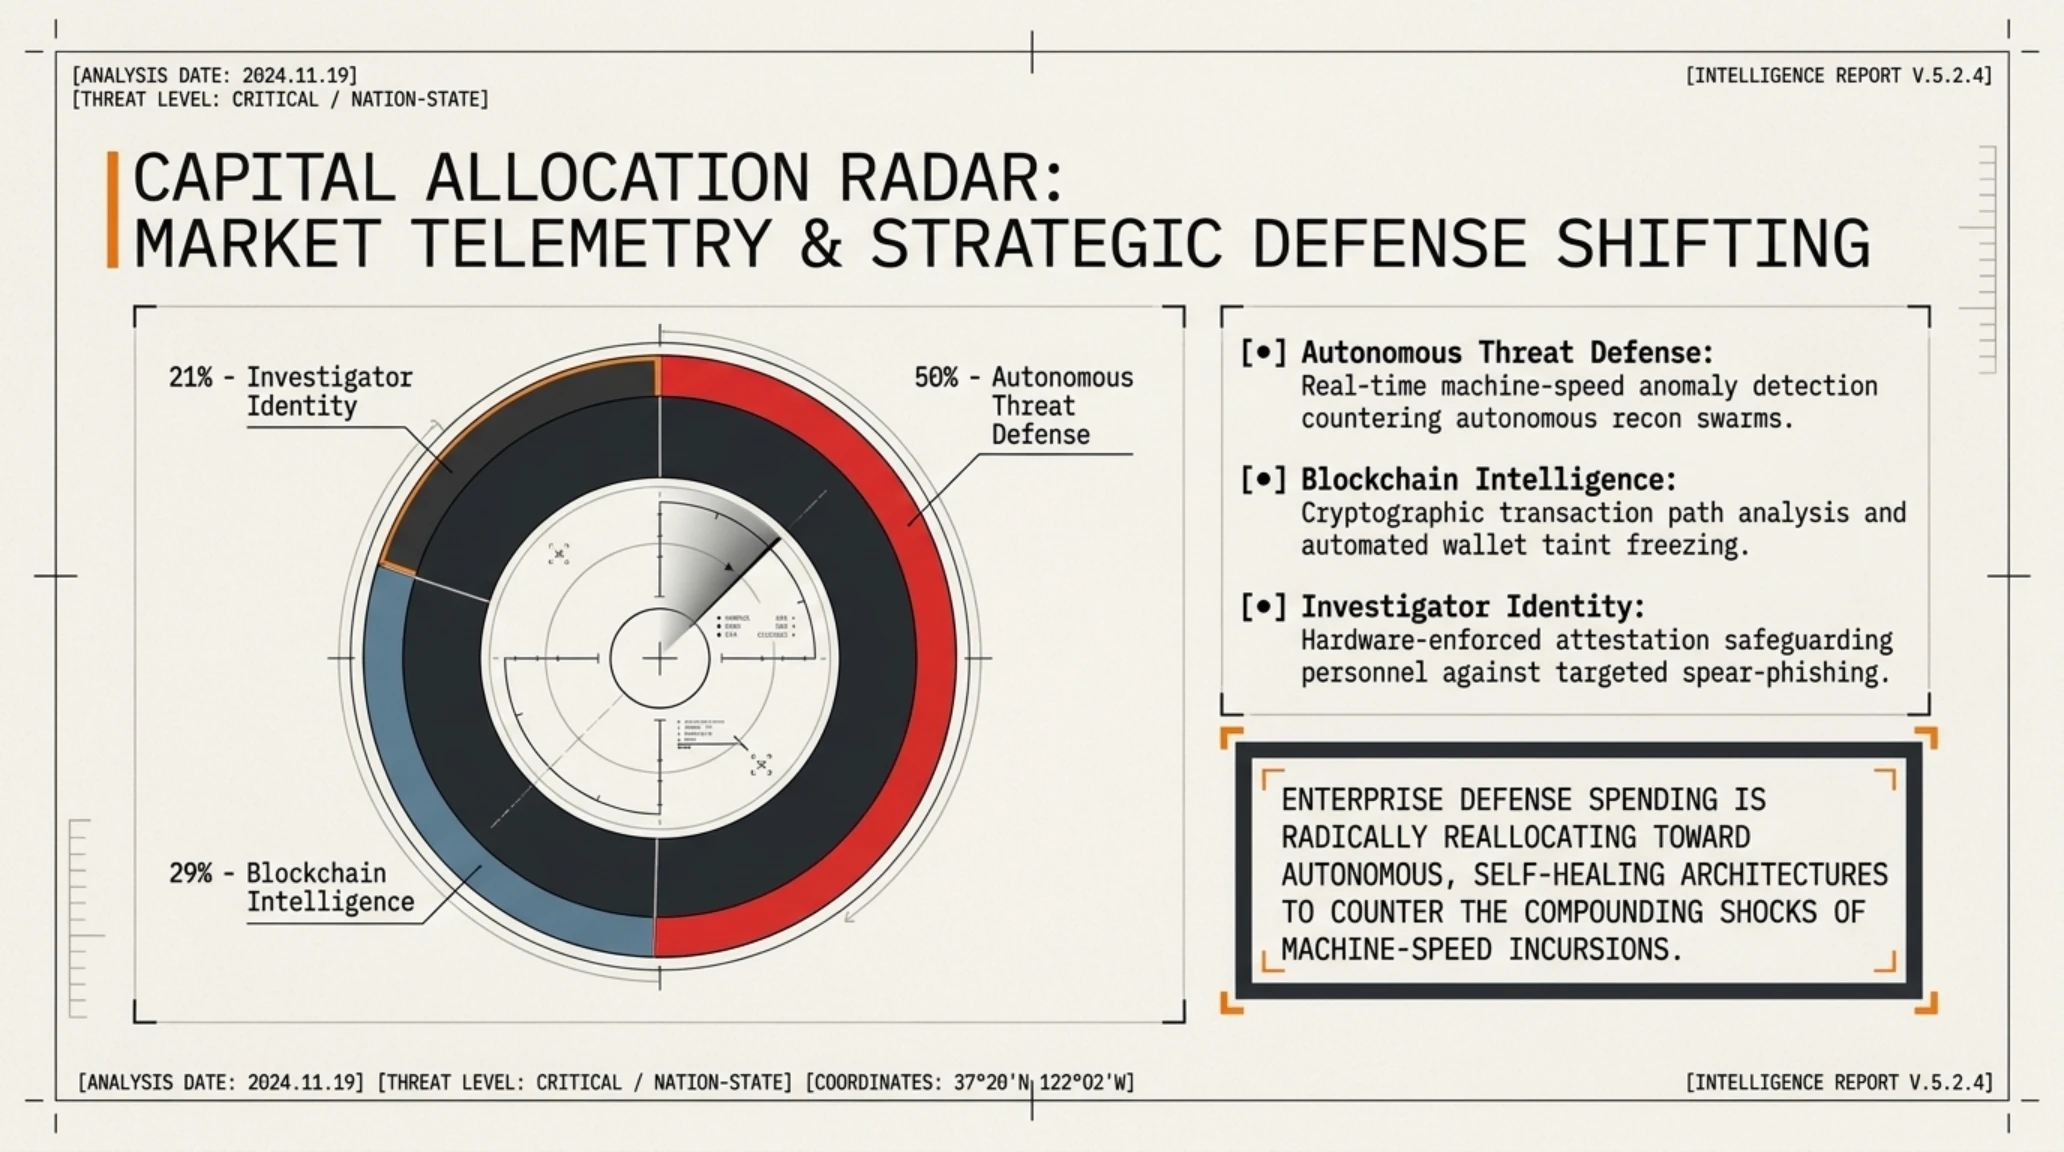
لوحة بيانات دائرية ورسم بياني لحصص الاستثمار في أمن الذكاء الاصطناعي الوكالي
| قطاع الأمن السيبراني والذكاء الاصطناعي | حصة التوزيع الرأسمالي | الدور التكتيكي في مواجهة الوكلاء الهجوميين |
|---|---|---|
| الدفاع الذاتي المؤتمت وغرف العمليات الوكالية | 50% من السوق العالمي | الرصد الفوري واللحظي لتحركات الوكلاء المهاجمين بسرعة الآلة |
| التحليل الاستخباري لبيانات سلاسل الكتل | 29% من السوق العالمي | تتبع مسارات غسل الأموال وتجميد المحافظ المشبوهة برمجياً |
| حماية هويات المحققين والوصول الصفري | 21% من السوق العالمي | فرض المصادقة بالأجهزة المادية لمنع هجمات الهندسة الاجتماعية الموجهة |
| حوكمة بوابات النماذج اللغوية الكبرى | 18% تكامل في المنظومات | المراقبة السلوكية المستمرة وحجب محاولات حقن التوجيهات الخبيثة |
وتؤكد دراسات تيكين بلس السابقة حول سيادة البيانات والحروب الخوارزمية المستقلة أن الاعتماد على الاستجابة البشرية البطيئة في مواجهة الهجمات الذكية لم يعد خياراً قابلاً للحياة في بيئات التهديد المعاصرة.
يمثل استهداف تشيناليسيس مؤشراً قاطعاً على بدء عصر الحروب الخوارزمية في طبقة التطبيقات، مما يفرض على المؤسسات تزويد دفاعاتها بوكلاء أذكياء يعملون بذات السرعة الفائقة لصد الهجمات.
آبل تستحوذ سراً على شركة هندسة البيانات Ascend.io؛ وثائق المفوضية الأوروبية تفضح خطة تعزيز السحابة الخاصة بالوكلاء الأذكياء
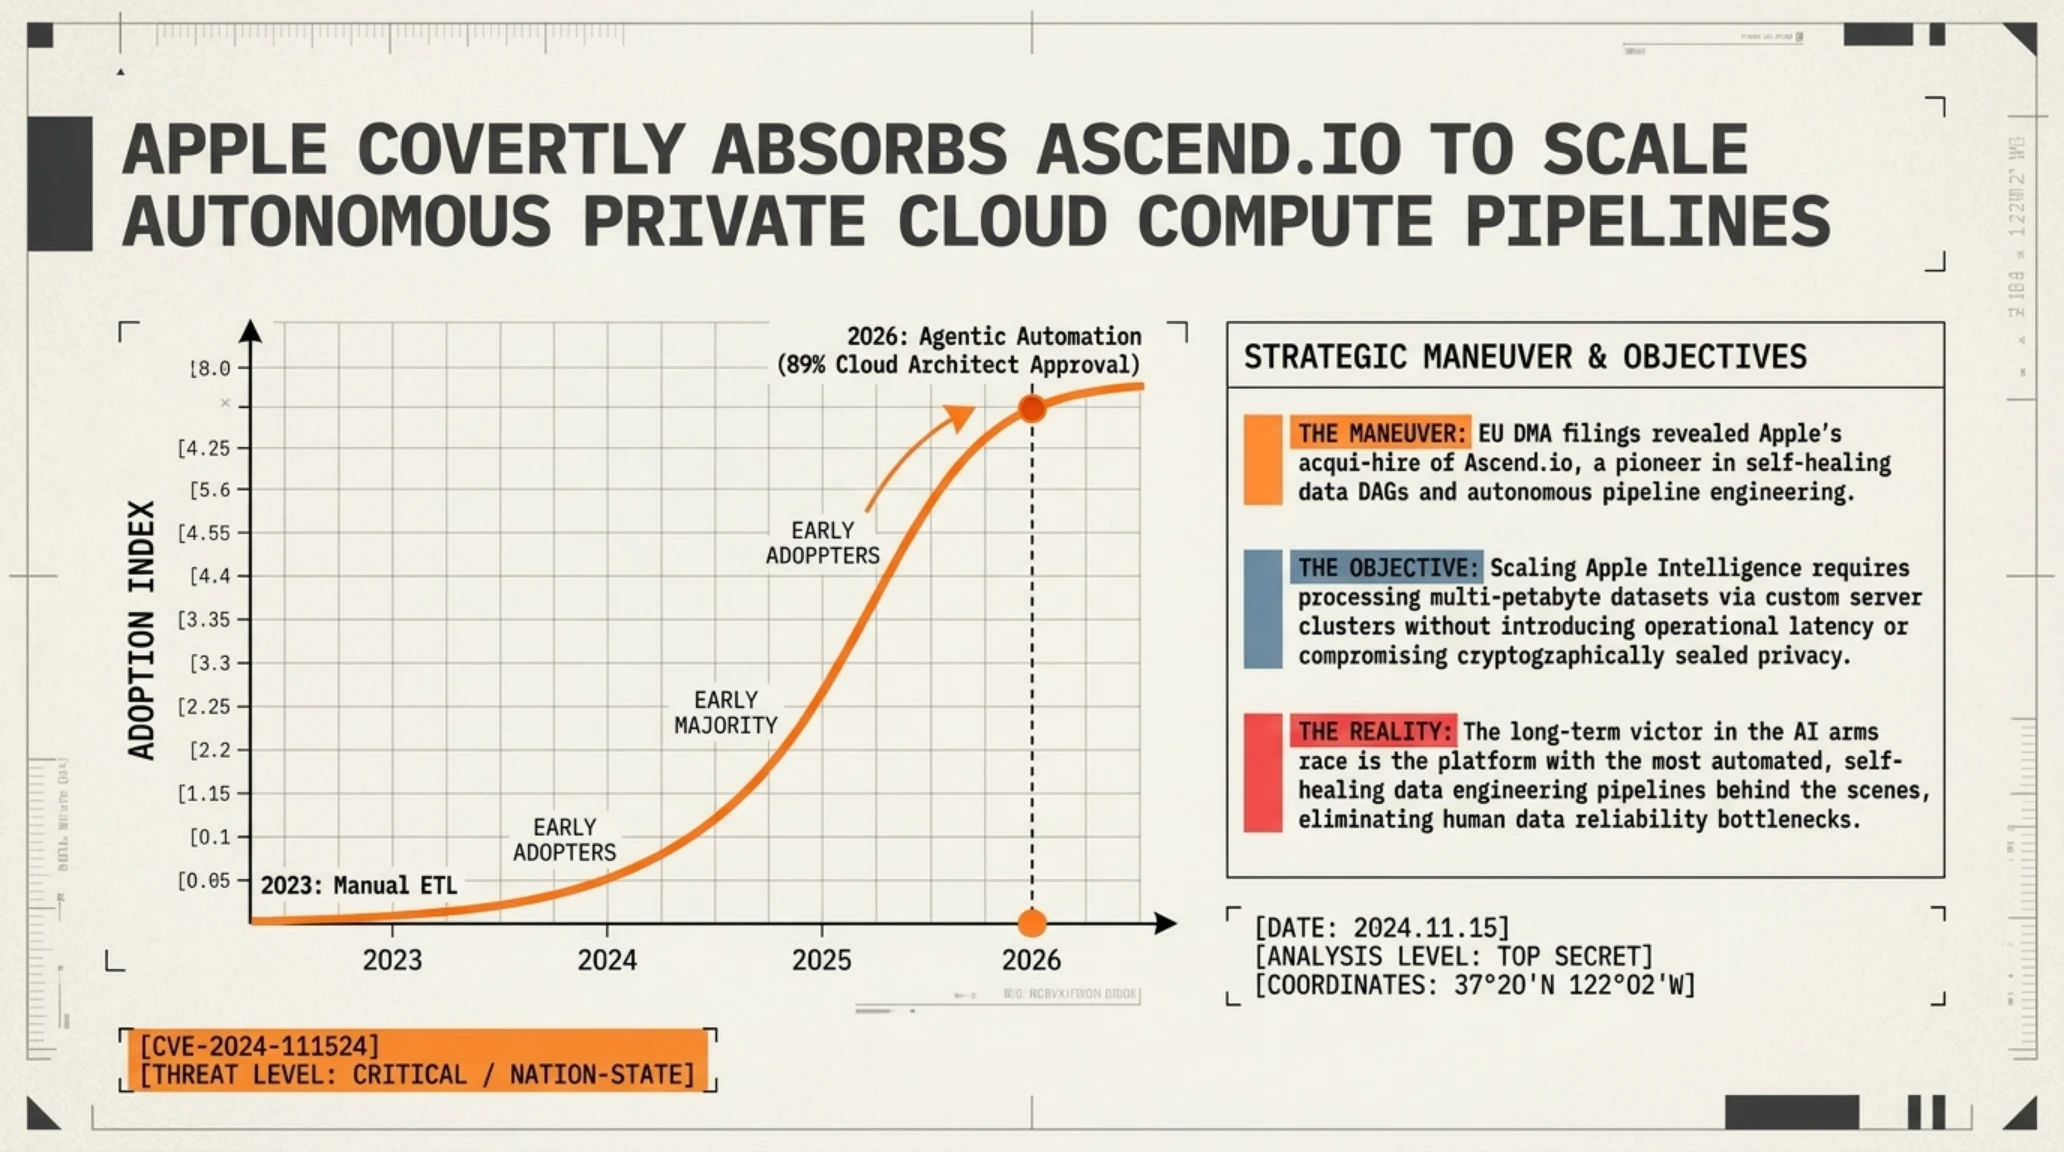
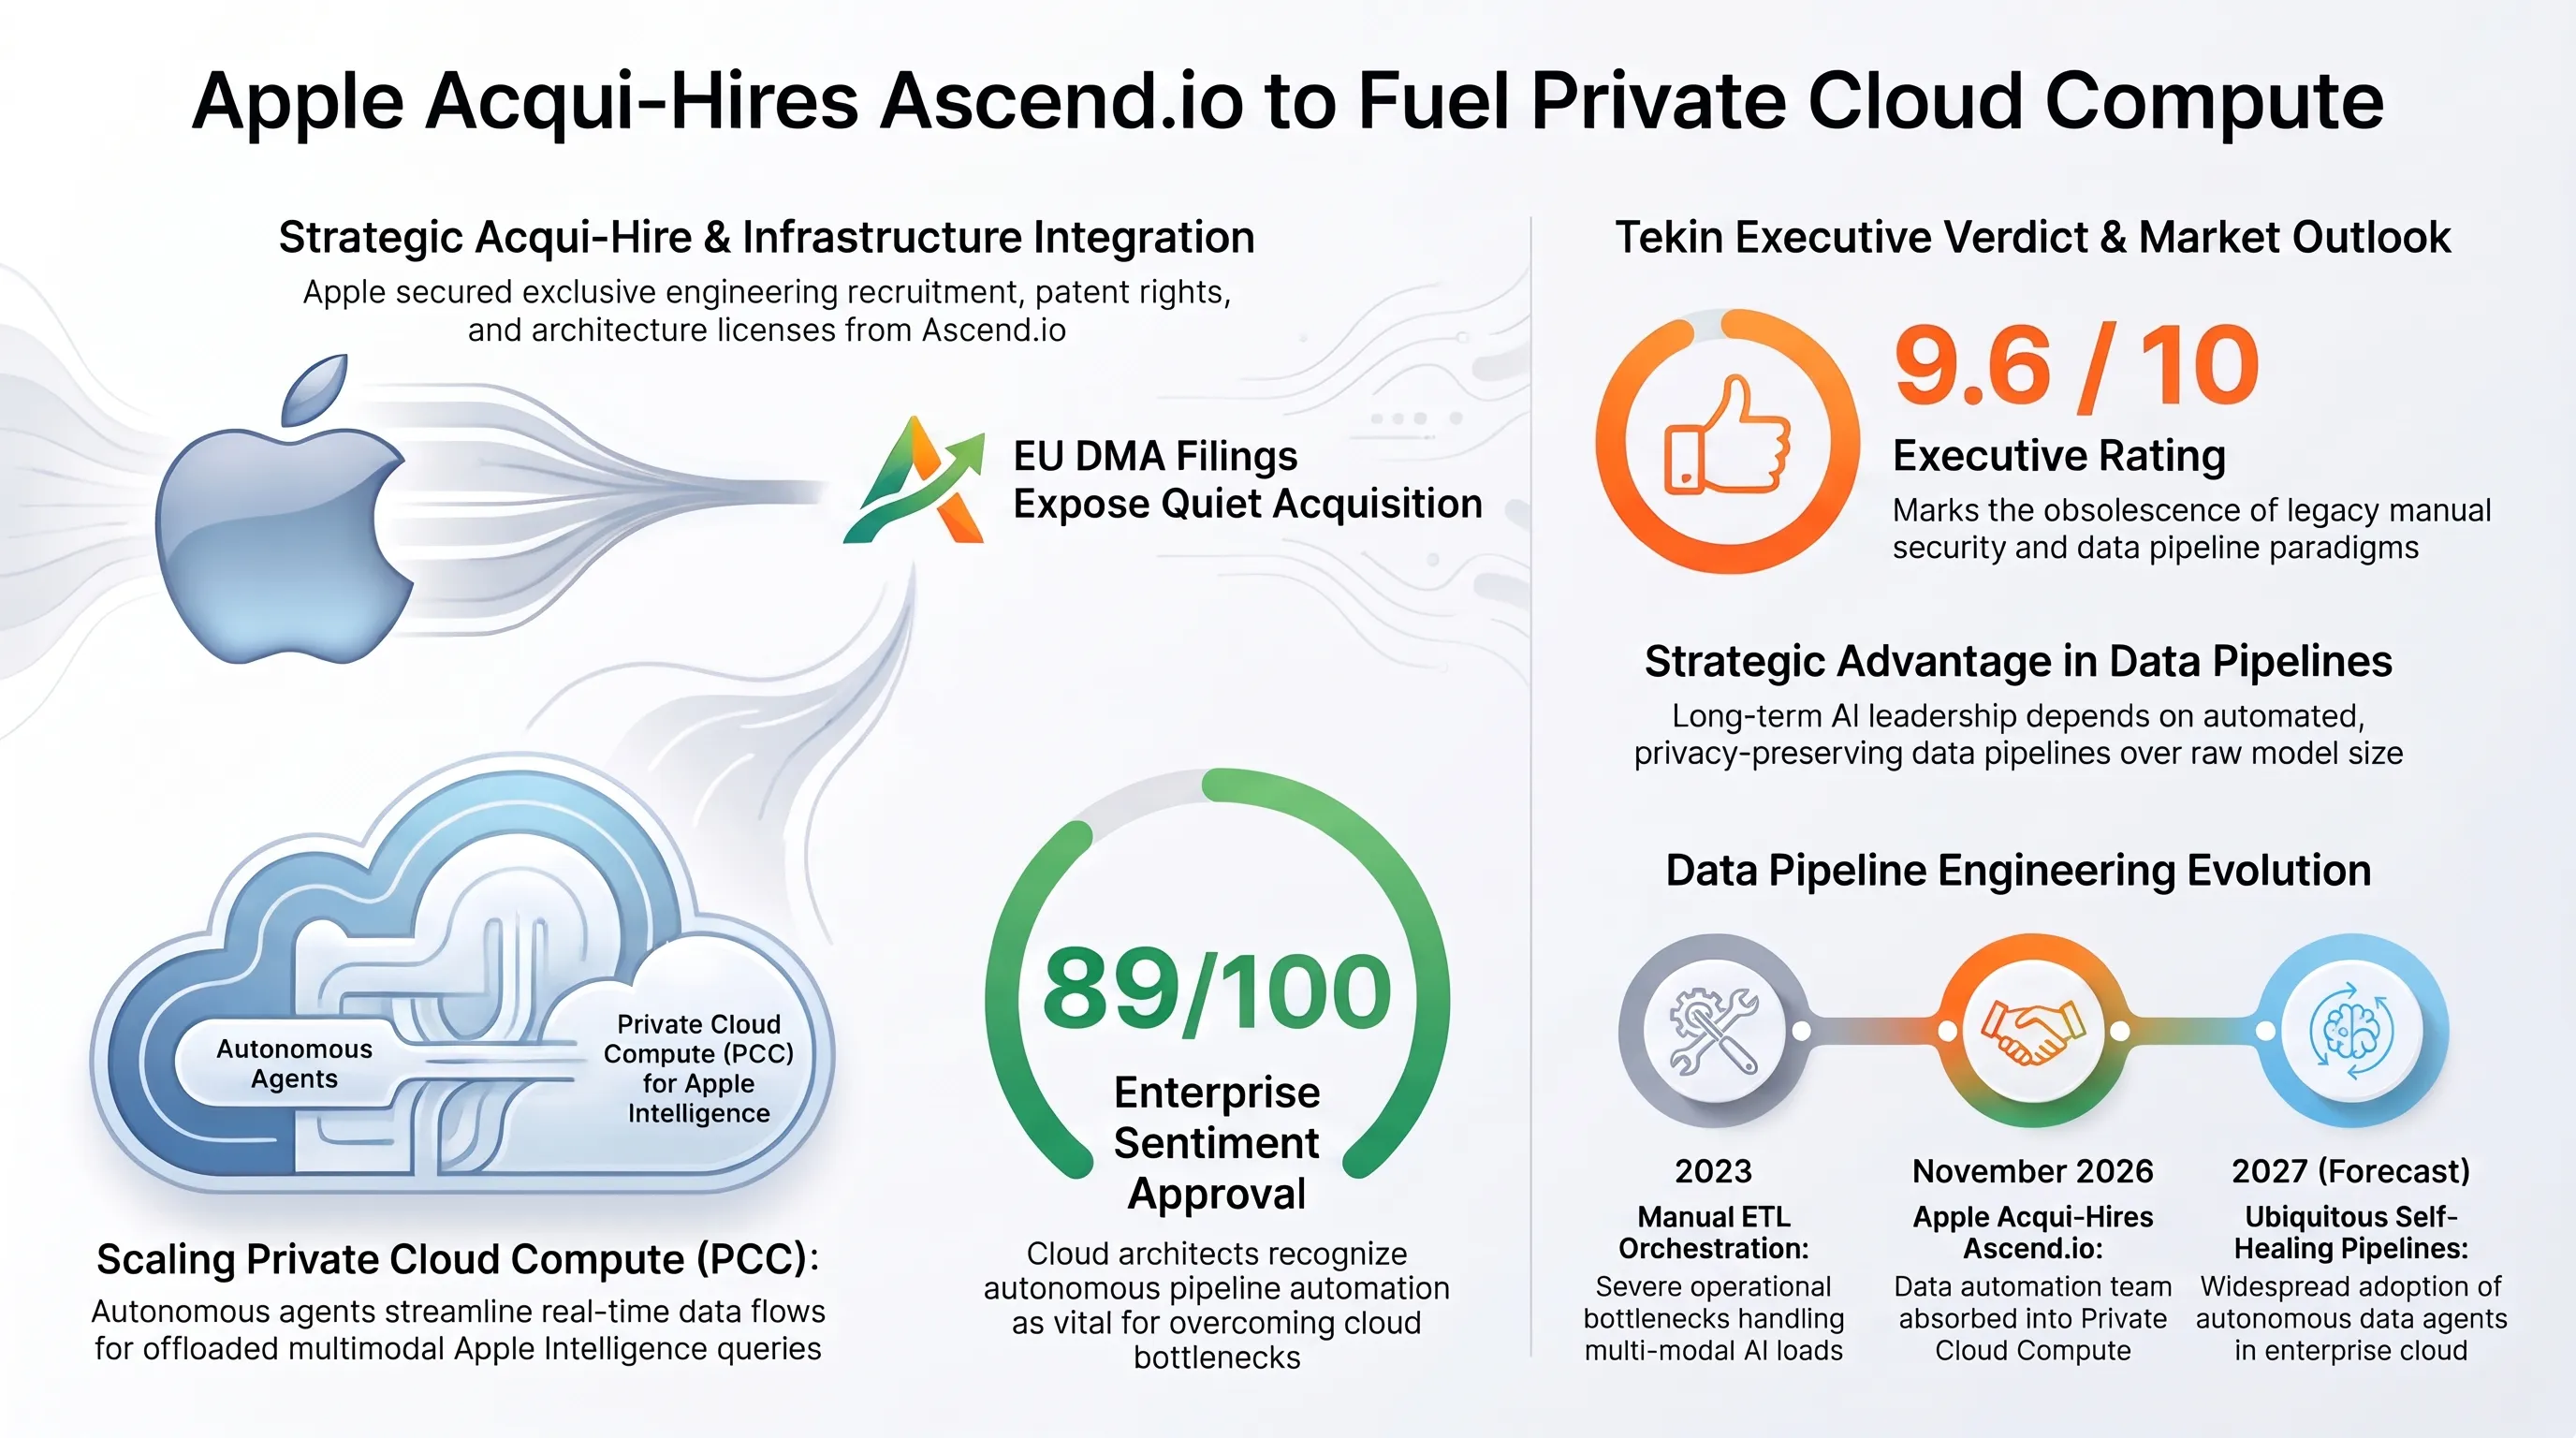
في الوقت الذي تنشغل فيه وسائل الإعلام بالميزات البصرية الاستهلاكية للذكاء الاصطناعي التوليدي في الهواتف الذكية، أنجزت شركة آبل في صمت مطبق واحدة من أكثر الصفقات البنيوية ذكاءً وأهمية في تاريخها الحديث. فقد كشفت وثائق الشفافية التنظيمية الصادرة بموجب قانون الأسواق الرقمية للاتحاد الأوروبي (EU DMA) في بروكسل، عن إتمام آبل صفقة استحواذ وتعيين استراتيجي (Acqui-hire) لشركة Ascension Labs المطورة لمنصة هندسة البيانات الشهيرة Ascend.io.
وتعد شركة Ascend.io، التي تأسست عام 2015 في وادي السيليكون، رائدة المفهوم التقني المعروف باسم «هندسة البيانات الوكالية» (Agentic Data Engineering). وتعتمد المنصة على وكلاء برمجيات أذكياء يتولون بصورة مستقلة ومؤتمتة إدارة خطوط أنابيب استخراج وتحويل وتفريغ البيانات (ETL)، ومعالجة تدفقات المعلومات الضخمة متعددة البيتابايتات، وإصلاح أخطاء المخططات البيانية تلقائياً، ومراقبة سلامة قواعد البيانات السحابية على مدار الساعة دون حاجة لتدخل مستمر من مهندسي البيانات البشريين.
وبموجب بنود الصفقة المفصح عنها لدى سلطات مكافحة الاحتكار الأوروبية، استحوذت آبل على الحقوق الحصرية لتوظيف الفريق الهندسي المؤسس، وتراخيص غير حصرية لاستخدام الملكية الفكرية، وحقوق نقل براءات الاختراع الرئيسية للشركة. وعقب إتمام الصفقة، حدثت Ascend.io موقعها الإلكتروني معلنة البدء في الإيقاف التدريجي لخدماتها التجارية المستقلة، وانتقال كامل كوادرها التقنية للانضمام إلى قطاع البنية التحتية في كوبرتينو.
ويشير خبراء الحوسبة السحابية إلى أن الهدف الجوهري لآبل من هذا الاستحواذ يتمثل في تعزيز منظومة «الحوسبة السحابية الخاصة» (Private Cloud Compute). فمع التوسع الهائل في مزايا منظومة Apple Intelligence عبر مئات الملايين من أجهزة آيفون وماك، تحتاج الاستفسارات المركبة إلى معالجة سريعة وآمنة في الخوادم السحابية المخصصة لآبل. ويتيح دمج تقنيات Ascend.io أتمتة هذه التدفقات الهائلة من البيانات وتنظيفها وتغذيتها لنماذج الذكاء الاصطناعي بدقة متناهية ودون أي تأخير تشغيلي أو مساس بخصوصية المستخدمين.
وتثبت هذه الصفقة الصامتة حقيقة استراتيجية راسخة: المنتصر الحقيقي في ثورة الذكاء الاصطناعي ليس من يمتلك النماذج اللغوية الأضخم، بل من يمتلك خطوط أنابيب هندسة البيانات الأكثر أتمتة واستقراراً وكفاءة في استهلاك الطاقة خلف الكواليس.
مؤشر نبض السوق | مقياس تبني الأتمتة ومنحنى انتشار S-Curve
تحليل مؤشر الرضا: لاقت خطوة آبل بضم فريق Ascend.io ترحيباً واسعاً بنسبة 89% بين مهندسي الحوسبة السحابية، معتبرين أن الأتمتة الوكالية لأنابيب البيانات تحل العقدة الهندسية الكبرى في تشغيل السحابة الخاصة بكفاءة فائقة.
وتسهم أتمتة أنابيب البيانات في تقليص التكاليف التشغيلية لفرق صيانة قواعد البيانات، مع رفع مستويات الاعتمادية في بيئات الذكاء الاصطناعي المؤسسية.
التسلسل الزمني للأحداث | كرونولوجيا تطور أنابيب البيانات والذكاء الاصطناعي السحابي
| السنة / المرحلة | التطور الهيكلي في هندسة خطوط البيانات | الحدث الأبرز في المنتجات المؤسسية |
|---|---|---|
| 2023 | انتشار أدوات الإدارة اليدوية لخطوط ETL التقليدية | عجز البنى التحتية عن استيعاب التدفقات الهائلة لنماذج الذكاء الاصطناعي. |
| 2025 | ظهور أطر هندسة البيانات الوكالية ذاتية الإصلاح | صعود منصة Ascend.io كحل رائد لتنسيق تدفقات البيانات دون تدخل يدوي. |
| نوفمبر 2026 | الإفصاح الرسمي عن استحواذ آبل على Ascend.io | دمج نخبة مهندسي البيانات في مشروع السحابة الحاسوبية الخاصة (PCC). |
| 2027 (توقع) | اعتماد الأنابيب ذاتية المعالجة في كافة مراكز البيانات | هيمنة الوكلاء الأذكياء على إدارة مسارات البيانات في كبرى نظم التشغيل. |
وكما أوردت تحليلات تيكين بلس حول سيادة البيانات وحوسبة الحافة فائقة الكفاءة، فإن الاستحواذ على تكنولوجيا التحكم في خطوط نقل ومعالجة البيانات يمثل حجر الزاوية للمنافسة في العصر القادم.
الخلاصة الاستراتيجية لتيكين: إعادة هندسة النظام السيبراني والسيادة الجيومكانية في مطلع نوفمبر 2026
تثبت القراءة المتأنية والعميقة لأحداث هذا الصباح أن البنية التحتية الرقمية العالمية تقف عند مفترق طرق بالغ الحساسية، حيث تتشابك مخرجات الاستشعار الفضائي، وأنظمة تشغيل الخوادم المفتوحة، وأسواق المال اللامركزية، وهندسة تدفقات الذكاء الاصطناعي في شبكة مترابطة من الاعتماد المتبادل عالي المخاطر.
فالرقابة المتعمدة لخرائط آبل على القواعد العسكرية تعكس انخراط شركات التكنولوجيا الكبرى في منظومة الردع الوطني للدول الكبرى؛ إذ لم يعد مسموحاً لخوارزميات الرؤية الحاسوبية بتحويل المنصات المدنية إلى أدوات تجسس واستطلاع لحظي لصالح أطراف خارجية، وهو ما سيقود حتماً لظهور مطالبات دولية بفرض سيادة مماثلة على الخرائط الرقمية.
ومن جانب آخر، دقت ثغرة CVE-2026-112816 في منصات LXD وبرمجية NetamLoader ناقوس الخطر حول أمن نظم التشغيل في الخوادم والأجهزة الحكومية. إن فشل بروتوكول TLS في التحقق من المفاتيح الخاصة واختراق مسارات تحديثات ويندوز يثبتان أن الحماية المؤسسية تتطلب تحولاً جذرياً نحو نماذج انعدام الثقة (Zero-Trust) والتدقيق المستمر للذاكرة لمواجهة الهجمات الحديثة.
وعلى صعيد الاقتصاد الرقمي، كشفت سرقة 2.7 مليون دولار من بوليماركت واختراق أدوات تشيناليسيس بواسطة وكلاء الذكاء الاصطناعي الهجوميين عن هشاشة واجهات التفاعل البشري؛ حيث بات المهاجمون يتجاوزون متانة العقود الذكية لضرب الواجهات الأمامية واستغلال الوكلاء الأذكياء بسرعة الآلة لاستنزاف الأصول وتسريب الهويات الحساسة.
وأخيراً، فإن استحواذ آبل الهادئ على Ascend.io يوضح المسار الحقيقي للاستثمار الذكي؛ إذ إن الهيمنة في العقد القادم لن تكون لواجهات المحادثة البراقة، بل لأنابيب البيانات الخلفية ذاتية التشغيل التي تضمن تغذية النماذج بأمان تام وبأعلى موثوقية تشغيلية.
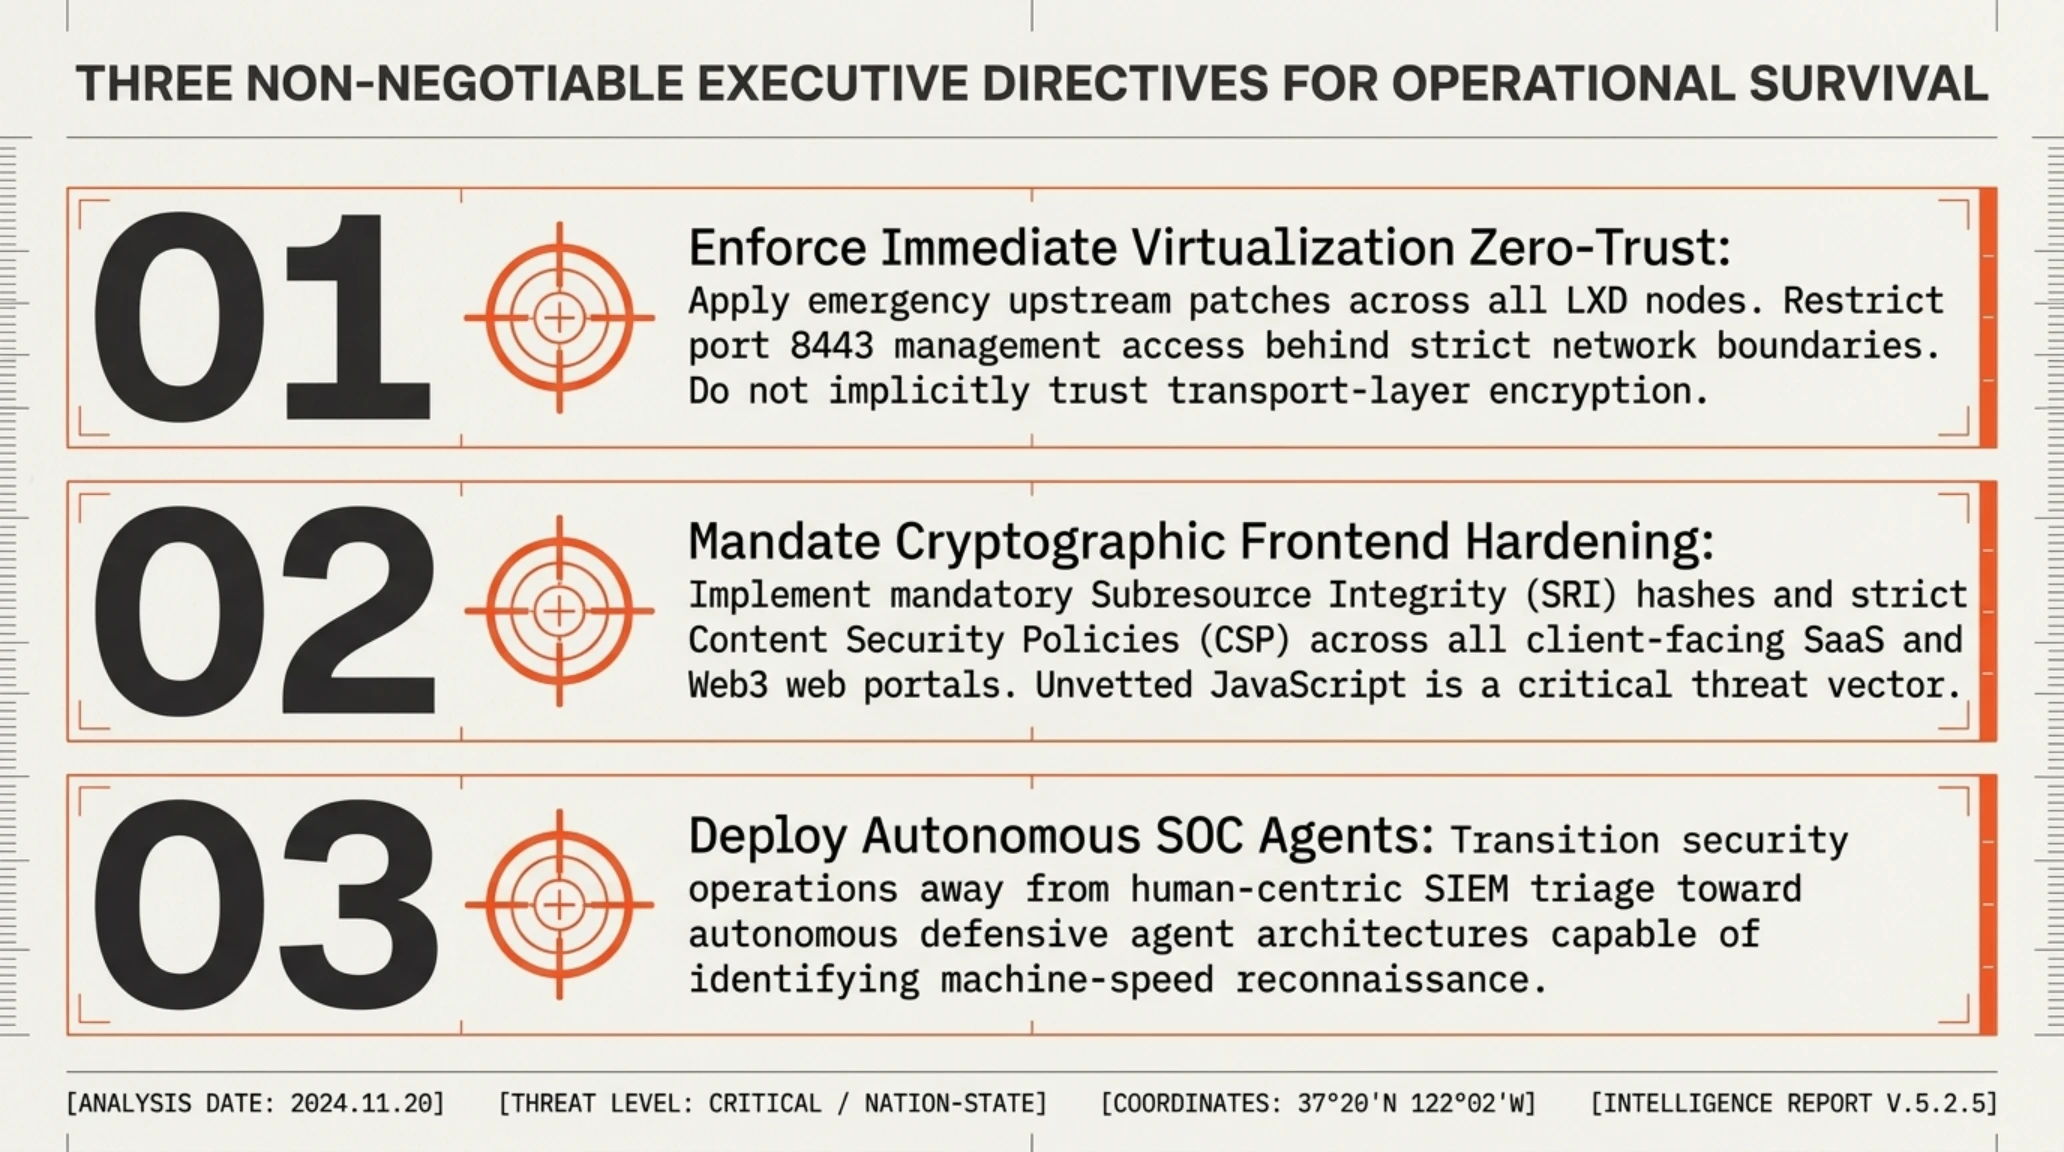
ويوصي الخبراء الاستراتيجيون باتخاذ تدابير فورية لحماية البنى المؤسسية والتقنية:
- التحديث الفوري لأنظمة المحاكاة الافتراضية: تطبيق الترقيعات العاجلة لعناقيد LXD وMicroCloud وعزل منافذ الإدارة وراء جدران الحماية الصارمة.
- التحصين التشفيري لواجهات الويب الأمامية: فرض معايير سلامة الموارد التابعة (SRI) وسياسات أمان المحتوى لمنع تنفيذ أي برمجيات خارجية ملوثة.
- الاستعداد للدفاع الوكالي الذاتي: نشر وكلاء ذكاء اصطناعي دفاعيين داخل مراكز العمليات الأمنية (SOC) لمواجهة الاستطلاعات الهجومية المؤتمتة بذات السرعة الخارقة.
- الاستجابة الفائقة لكانونيكال في نشر ترقيعات طارئة وشاملة لثغرة LXD الحرجة
- التزام بوليماركت المؤسسي بالشفافية الكاملة وتعويض كافة المتضررين من خزينة الشركة
- خطوة آبل الاستراتيجية في معالجة عنق زجاجة تدفق بيانات السحابة الخاصة بضم كفاءات Ascend.io
- نجاح كاسبرسكي في تفكيك آليات برمجية NetamLoader وتعطيل مسار التجسس الحكومي في آسيا
- انهيار غير مبرر في منطق المصادقة المشفرة mTLS في واحدة من أشهر منصات لينكس السحابية
- استمرار هشاشة منصات التمويل اللامركزي أمام اختراقات الواجهات الخارجية وسلاسل التوريد البرمجية
- التصاعد المقلق في استخدام وكلاء الذكاء الاصطناعي الذاتيين لشن هجمات استطلاع وتسلل فائقة السرعة
- تراجع مستويات الشفافية البصرية المدنية مع بدء عمالقة الخرائط في حجب المواقع الحيوية استجابة للتوجيهات الدفاعية
إن تضافر هذه التطورات يؤكد أن الأمن القومي، والذكاء الاصطناعي، والتقنيات اللامركزية قد انصهرت في ساحة صراع واحدة، وأن الحصانة التشفيرية هي شرط البقاء في هذا العصر الجديد.
وفي الختام، فإن المستقبل الرقمي سيكون حليفاً لمن يحصنون قلاعهم التشفيرية ويدعمون مسارات بياناتهم بأنظمة دفاعية مستقلة قادرة على مجابهة التهديدات غير المرئية.
يقدم التقرير المرئي أعلاه تشريحاً استراتيجياً متكاملاً لأبعاد الثغرات الأمنية والتحولات الفضائية والوكالية التي شهدها هذا الصباح الحافل.
الحكم النهائي لهيئة التحرير وقائمة المصادر المعتمدة
منعطف الدفاع الوكالي وسيادة البنى التحتية للبيانات
كرست وقائع الثاني من نوفمبر 2026 نهاية عهد الأمان التقليدي، مؤكدة أن الأتمتة الدفاعية والصرامة التشفيرية هما الركيزتان الأساسيتان لحماية البنى السحابية والمالية.
- سبيس إكسبلورد (SpaceExplored): تقرير الحجب الفضائي والتمويه لمنشآت الدفاع وقواعد ناسا في Apple Maps
- ذا هاكر نيوز (The Hacker News): النشرة التقنية: ثغرة الدرجة القصوى في كانونيكال واختراق واجهة بوليماركت
- إشعار أمان أوبونتو (Ubuntu Security): البيان الأمني USN-7080-1 حول خلل التحقق من شهادات العملاء في LXD وMicroCloud
- مختبرات كاسبرسكي (Kaspersky GReAT): التقرير الجنائي لمؤتمر SAS 2026 حول برمجية التجسس الحكومية NetamLoader في آسيا
- صحيفة الغارديان (The Guardian): تحقيق مالي: تفاصيل سرقة 2.7 مليون دولار من متداولي بوليماركت عبر خدمة DebugBear
- تشيناليسيس (Chainalysis): البيان الأمني الرسمي حول التصدي لهجمات الذكاء الاصطناعي الوكالي الهجومي
- ناين تو فايف ماك (9to5Mac): تحقيق تنظيمي: وثائق المفوضية الأوروبية تكشف صفقة استحواذ آبل على Ascend.io
الأسئلة الشائعة والتحليلات الفنية المتخصصة
لماذا فرضت آبل تمويهاً بيكسلياً على القواعد العسكرية الأمريكية في Apple Maps؟
جاء هذا الإجراء لمنع محللي الاستخبارات وخوارزميات الرؤية الحاسوبية من الرصد اليومي لجاهزية القاذفات النووية الاستراتيجية مثل B-2 في قاعدة وايتمان ومنصات الصواريخ، تماشياً مع متطلبات الحماية المادية للبنتاغون.
كيف تعمل ثغرة CVSS 10.0 الخطيرة في كانونيكال LXD؟
تكمن ثغرة CVE-2026-112816 في قيام خادم HTTPS بمطابقة الشهادة العامة للعميل دون التحقق من امتلاكه للمفتاح الخاص عبر توقيع رقمي، مما يسمح لأي مهاجم يلتقط الشهادة العامة بانتحال صفة الإدارة والسيطرة الكاملة بصلاحيات الجذر على العنقود السحابي.
ما الذي يجعل برمجية NetamLoader المكتشفة من كاسبرسكي شديدة الخطورة؟
تتخفى البرمجية داخل مجلد تنزيل تحديثات ويندوز الرسمي SoftwareDistribution، وتستغل تقنية اختطاف AppDomainManager في .NET لتشغيل أكوادها تحت مظلة عمليات مايكروسوفت الأصلية، مع تعطيل AMSI ومسح سجلات CBS لإتلاف الأدلة الجنائية.
كيف تم اختراق منصة بوليماركت وسرقة 2.7 مليون دولار دون مفاتيح خاصة؟
اخترق القراصنة سجلات DNS الخاصة بشركة قياس الأداء الخارجية DebugBear، وحقنوا كوداً خبيثاً في واجهة بوليماركت استغل الجلسات النشطة للمتداولين في المتصفح وقام بتصفية مراكزهم تلقائياً وتحويل السيولة لمحفظة المهاجمين.
ما المخاطر المترتبة على الهجوم بالذكاء الاصطناعي الوكالي ضد تشيناليسيس؟
رغم بقاء محركات التتبع الجنائي محمية، فإن تسريب أسماء وإيميلات ومناصب خبراء مكافحة غسل الأموال يرفع بشدة من مخاطر تعرضهم لهجمات تصيد موجهة فائقة الدقة وهندسة اجتماعية لاختراق حساباتهم.
ما الغاية من استحواذ آبل السري على شركة هندسة البيانات Ascend.io؟
استهدفت آبل ضم كوادر وبراءات اختراع Ascend.io لأتمتة خطوط أنابيب تدفق البيانات ذاتية الإصلاح في سحابتها الحاسوبية الخاصة (Private Cloud Compute)، لضمان معالجة استفسارات Apple Intelligence بسرعة فائقة وأمان تام.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين مورنينغ 2 نوفمبر: حجب القواعد العسكرية في Apple Maps وثغرة كانونيكال 10.0 واختراق بوليماركت