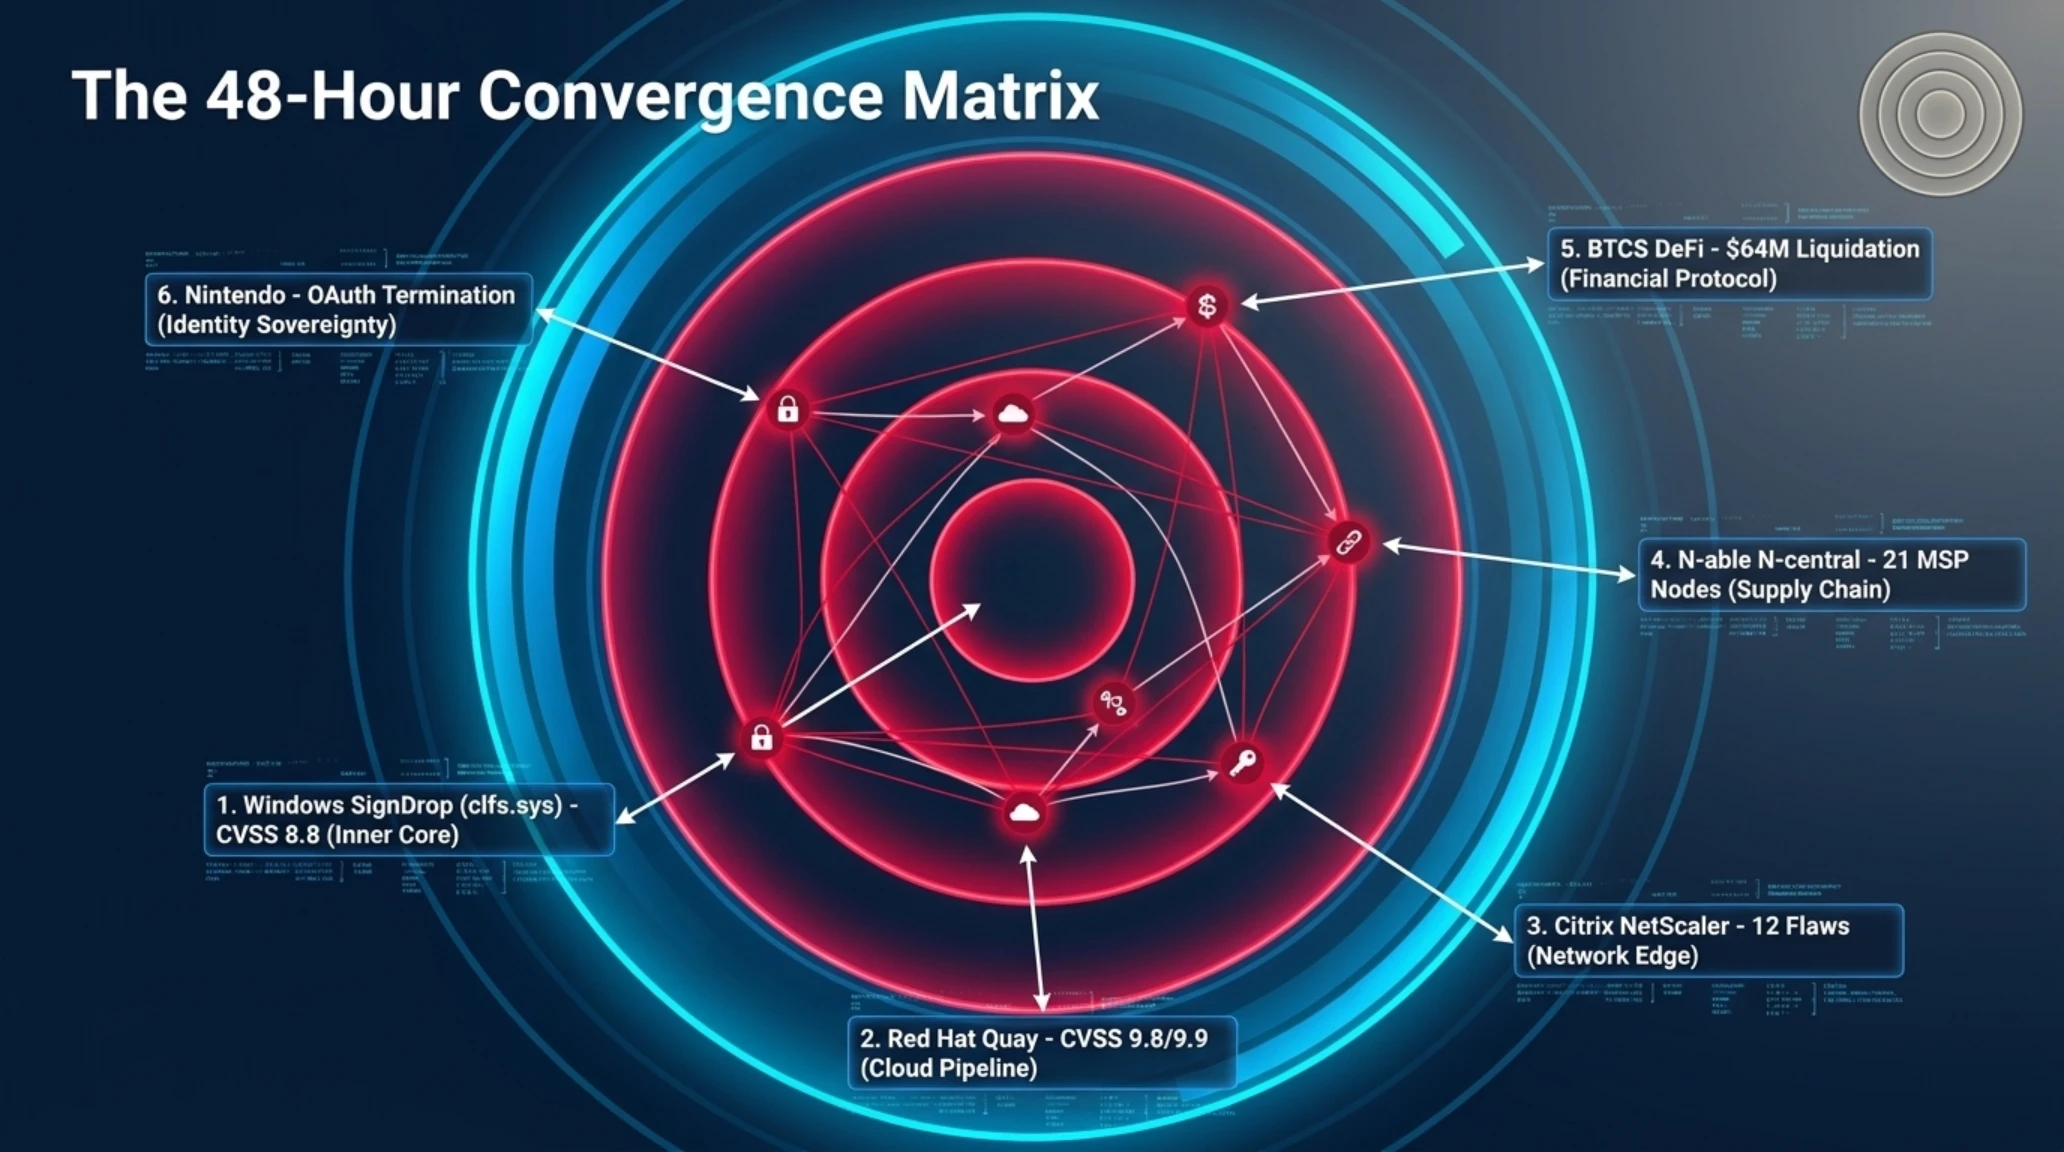
التقرير التحليلي المسائي لتيكين نايت ليوم السبت 14 نوفمبر 2026: 1. ثغرة يوم الصفر SignDrop في مشغل نواة ويندوز clfs.sys لتصعيد الصلاحيات إلى SYSTEM؛ 2. ثغرتان بتقييم 9.9 في ريد هات كواي لتسميم الحاويات الخاصة؛ 3. طرح 12 تصحيحاً طارئاً من سيتريكس لـ NetScaler ADC؛ 4. تجاوز التحديث الثاني لخوادم N-central؛ 5. بيع اضطراري لإيثريوم من BTCS لحماية قرض 64 مليون دولار في آفي؛ و6. إنهاء نينتندو تسجيل الدخول عبر غوغل وآبل.
تيكين أناليز | إنذار أمني شامل في نواة ويندوز وسجلات السحابة
شهدت ليلة السبت 14 نوفمبر 2026 تدفقا متسارعا للتحذيرات الأمنية عالية الخطورة عبر الطبقات الهيكلية لنواة أنظمة التشغيل، ومنصات إدارة سجلات الحاويات السحابية، وأجهزة مراقبة وإدارة البنية التحتية لمزودي الخدمات المدارة عالميا. وقد تزامن هذا التصعيد التقني مع ضغوط مالية حادة في قطاع التمويل اللامركزي المؤسسي وتحولات أمنية جوهرية في استراتيجيات المصادقة لشركات الألعاب الكبرى، مما يضع قادة التكنولوجيا أمام منعطف استثنائي.
تخوض فرق الاستجابة للحوادث والأمن السيبراني في مختلف أنحاء العالم مواجهة متزامنة تمتد من أدنى مستويات التنفيذ في نواة ويندوز وصولا إلى خطوط الإنتاج السحابي لمنصات كوبرنيتس وبوابات تسليم التطبيقات الشبكية. وفي الوقت ذاته، كشفت التقلبات الخاطفة في أسواق الأصول الرقمية عن هشاشة الرافعة المالية الخوارزمية وتأثيرها المباشر على ميزانيات الشركات العامة.
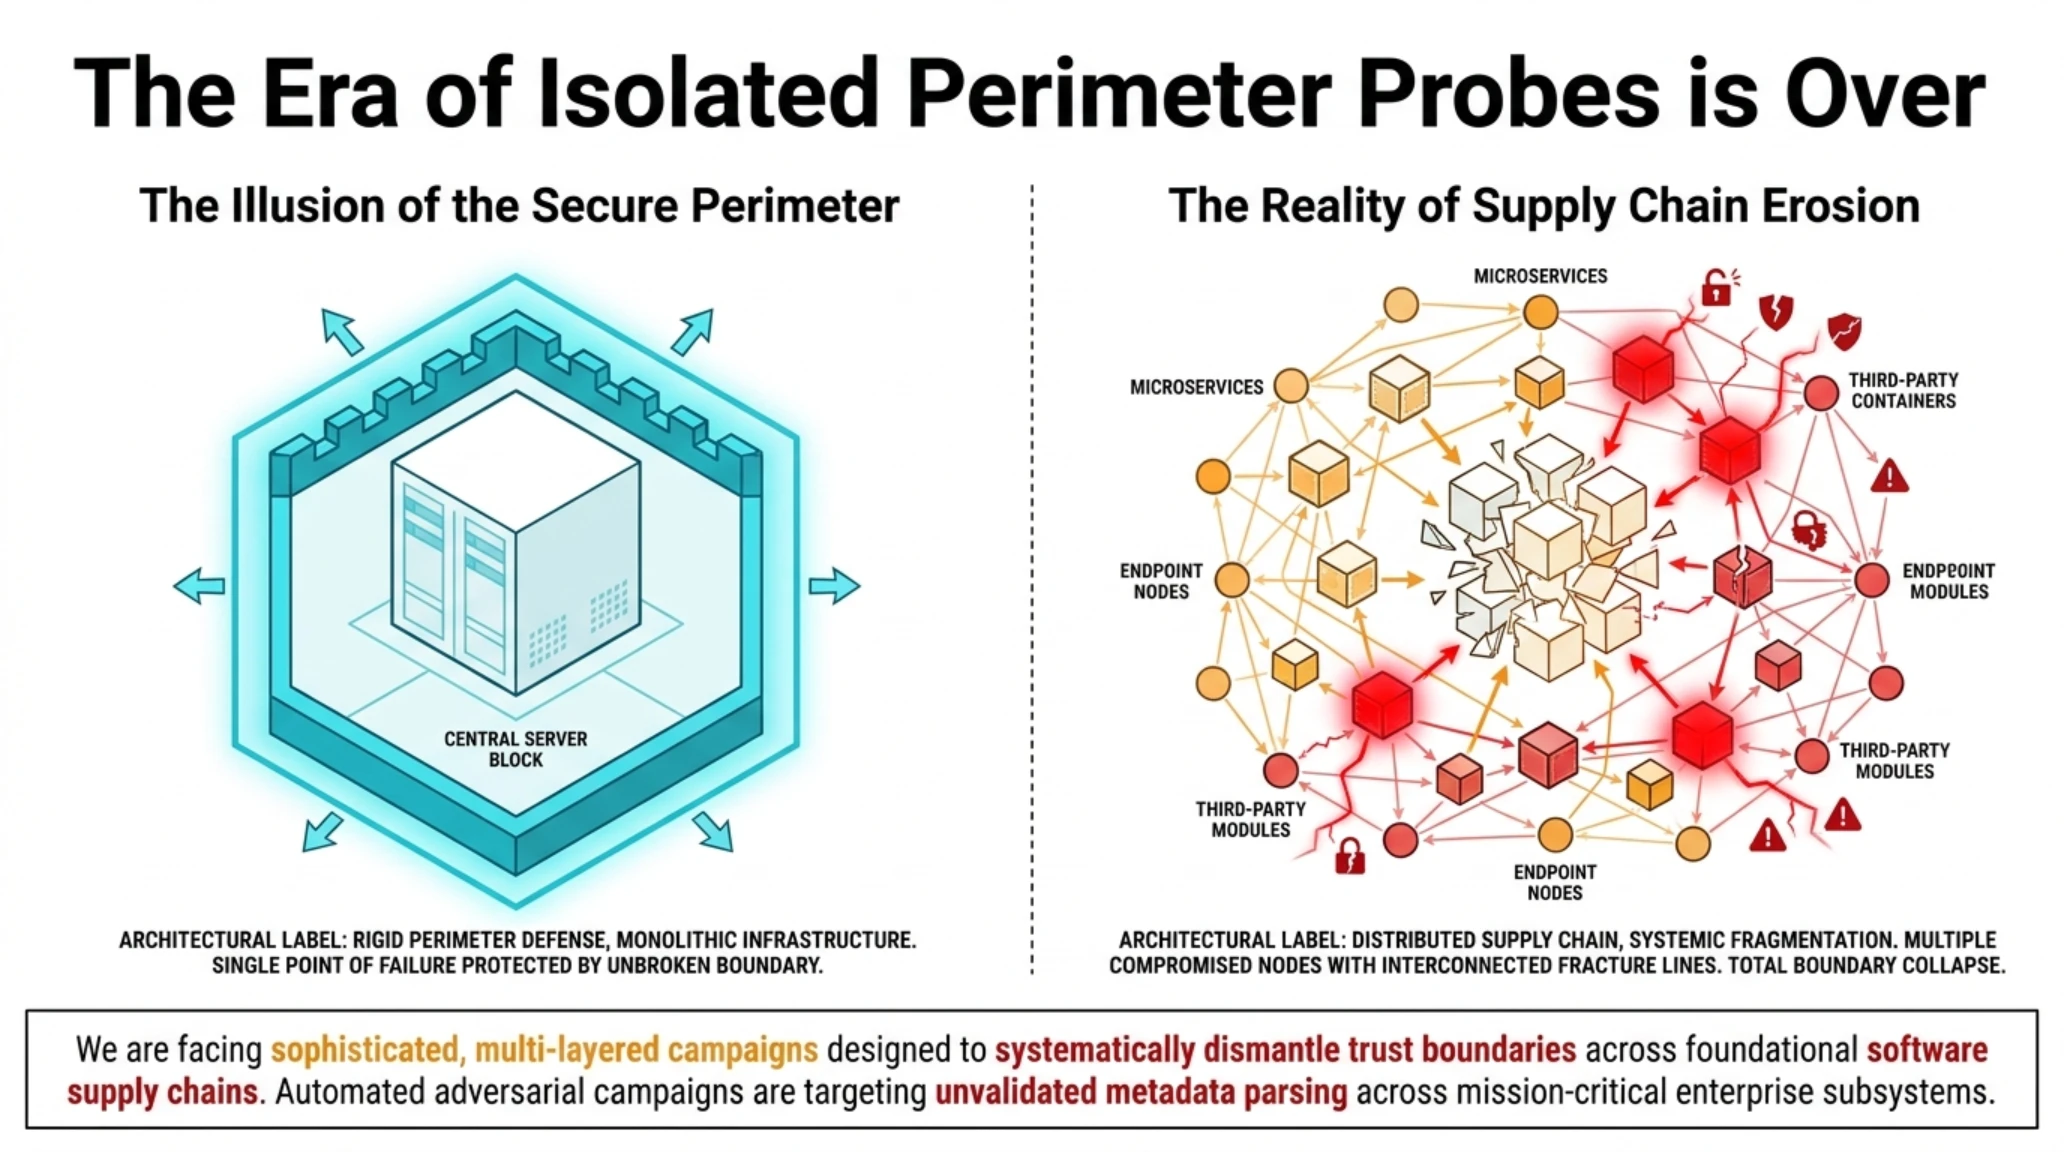
وتشير الرؤية التحليلية المعمقة لهيئة تحرير تيكين إلى أن المؤسسات لم تعد تواجه هجمات عشوائية معزولة، بل تشهد حملات بالغة التعقيد تستهدف تفكيك حدود الثقة المتبادلة في قلب سلاسل توريد البرمجيات والبنية التحتية الرقمية الحيوية.
تؤكد القياسات والبيانات الصادرة عن مختبرات الرصد الأمني العالمي تصاعدا مقلقا في استغلال ثغرات معالجة البيانات الوصفية غير الموثوقة عبر الأنظمة الفرعية الأكثر حساسية في بيئات الأعمال الحديثة.
الرؤية الاستراتيجية ونقاط جوهرية لنشرة تيكين نايت
ويؤكد مهندسو الحماية السحابية أن تقارب هذه الضربات التقنية في إطار زمني لا يتعدى 48 ساعة يفرض اعتماد تدابير عاجلة لإعادة ضبط مفاهيم البنية التحتية الصفرية وعزل قنوات إدارة الشبكات عن الاتصال العام.
المحور الأول: ثغرة يوم الصفر SignDrop في مشغل ويندوز CLFS وتصعيد الامتيازات الشامل
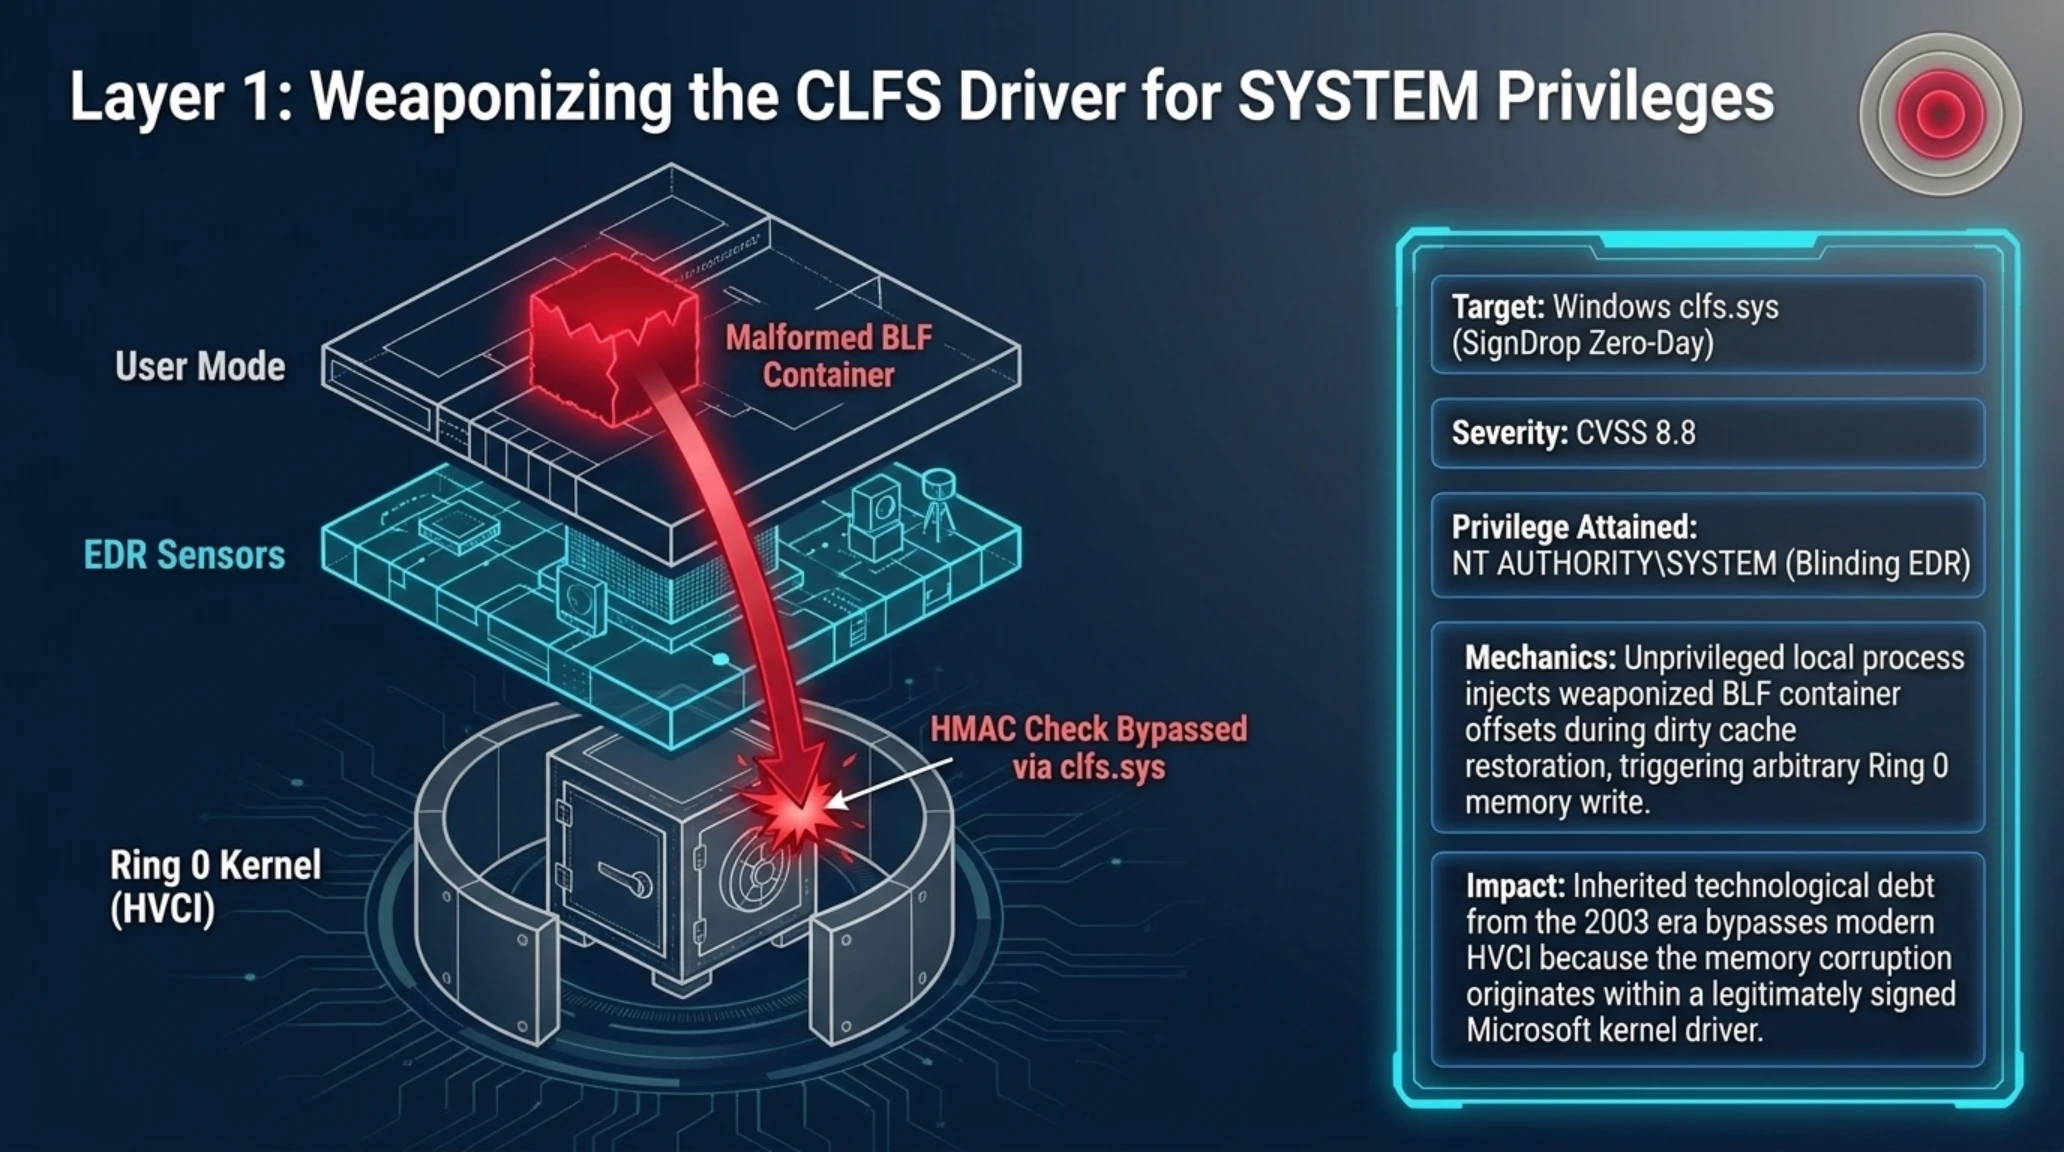
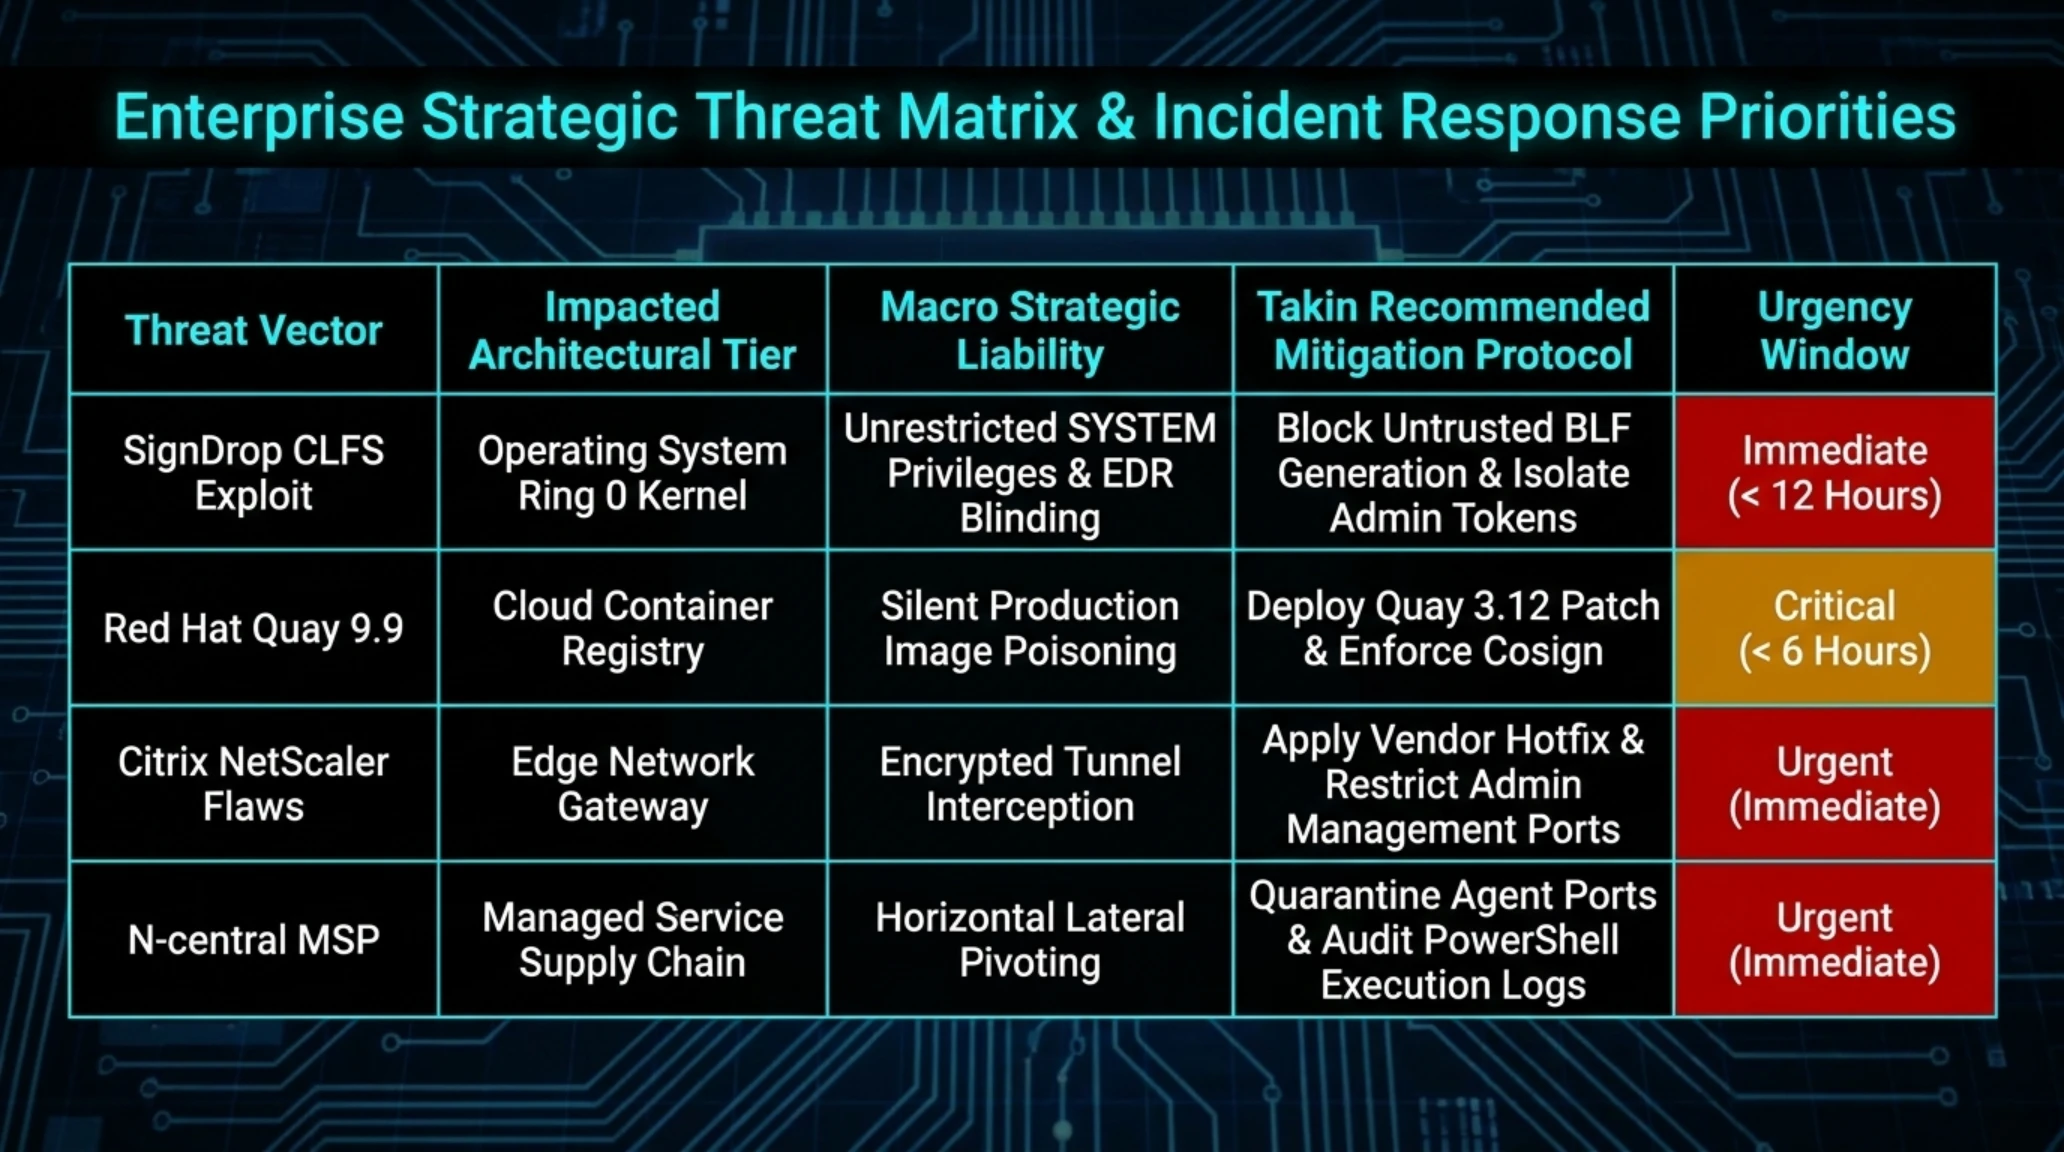
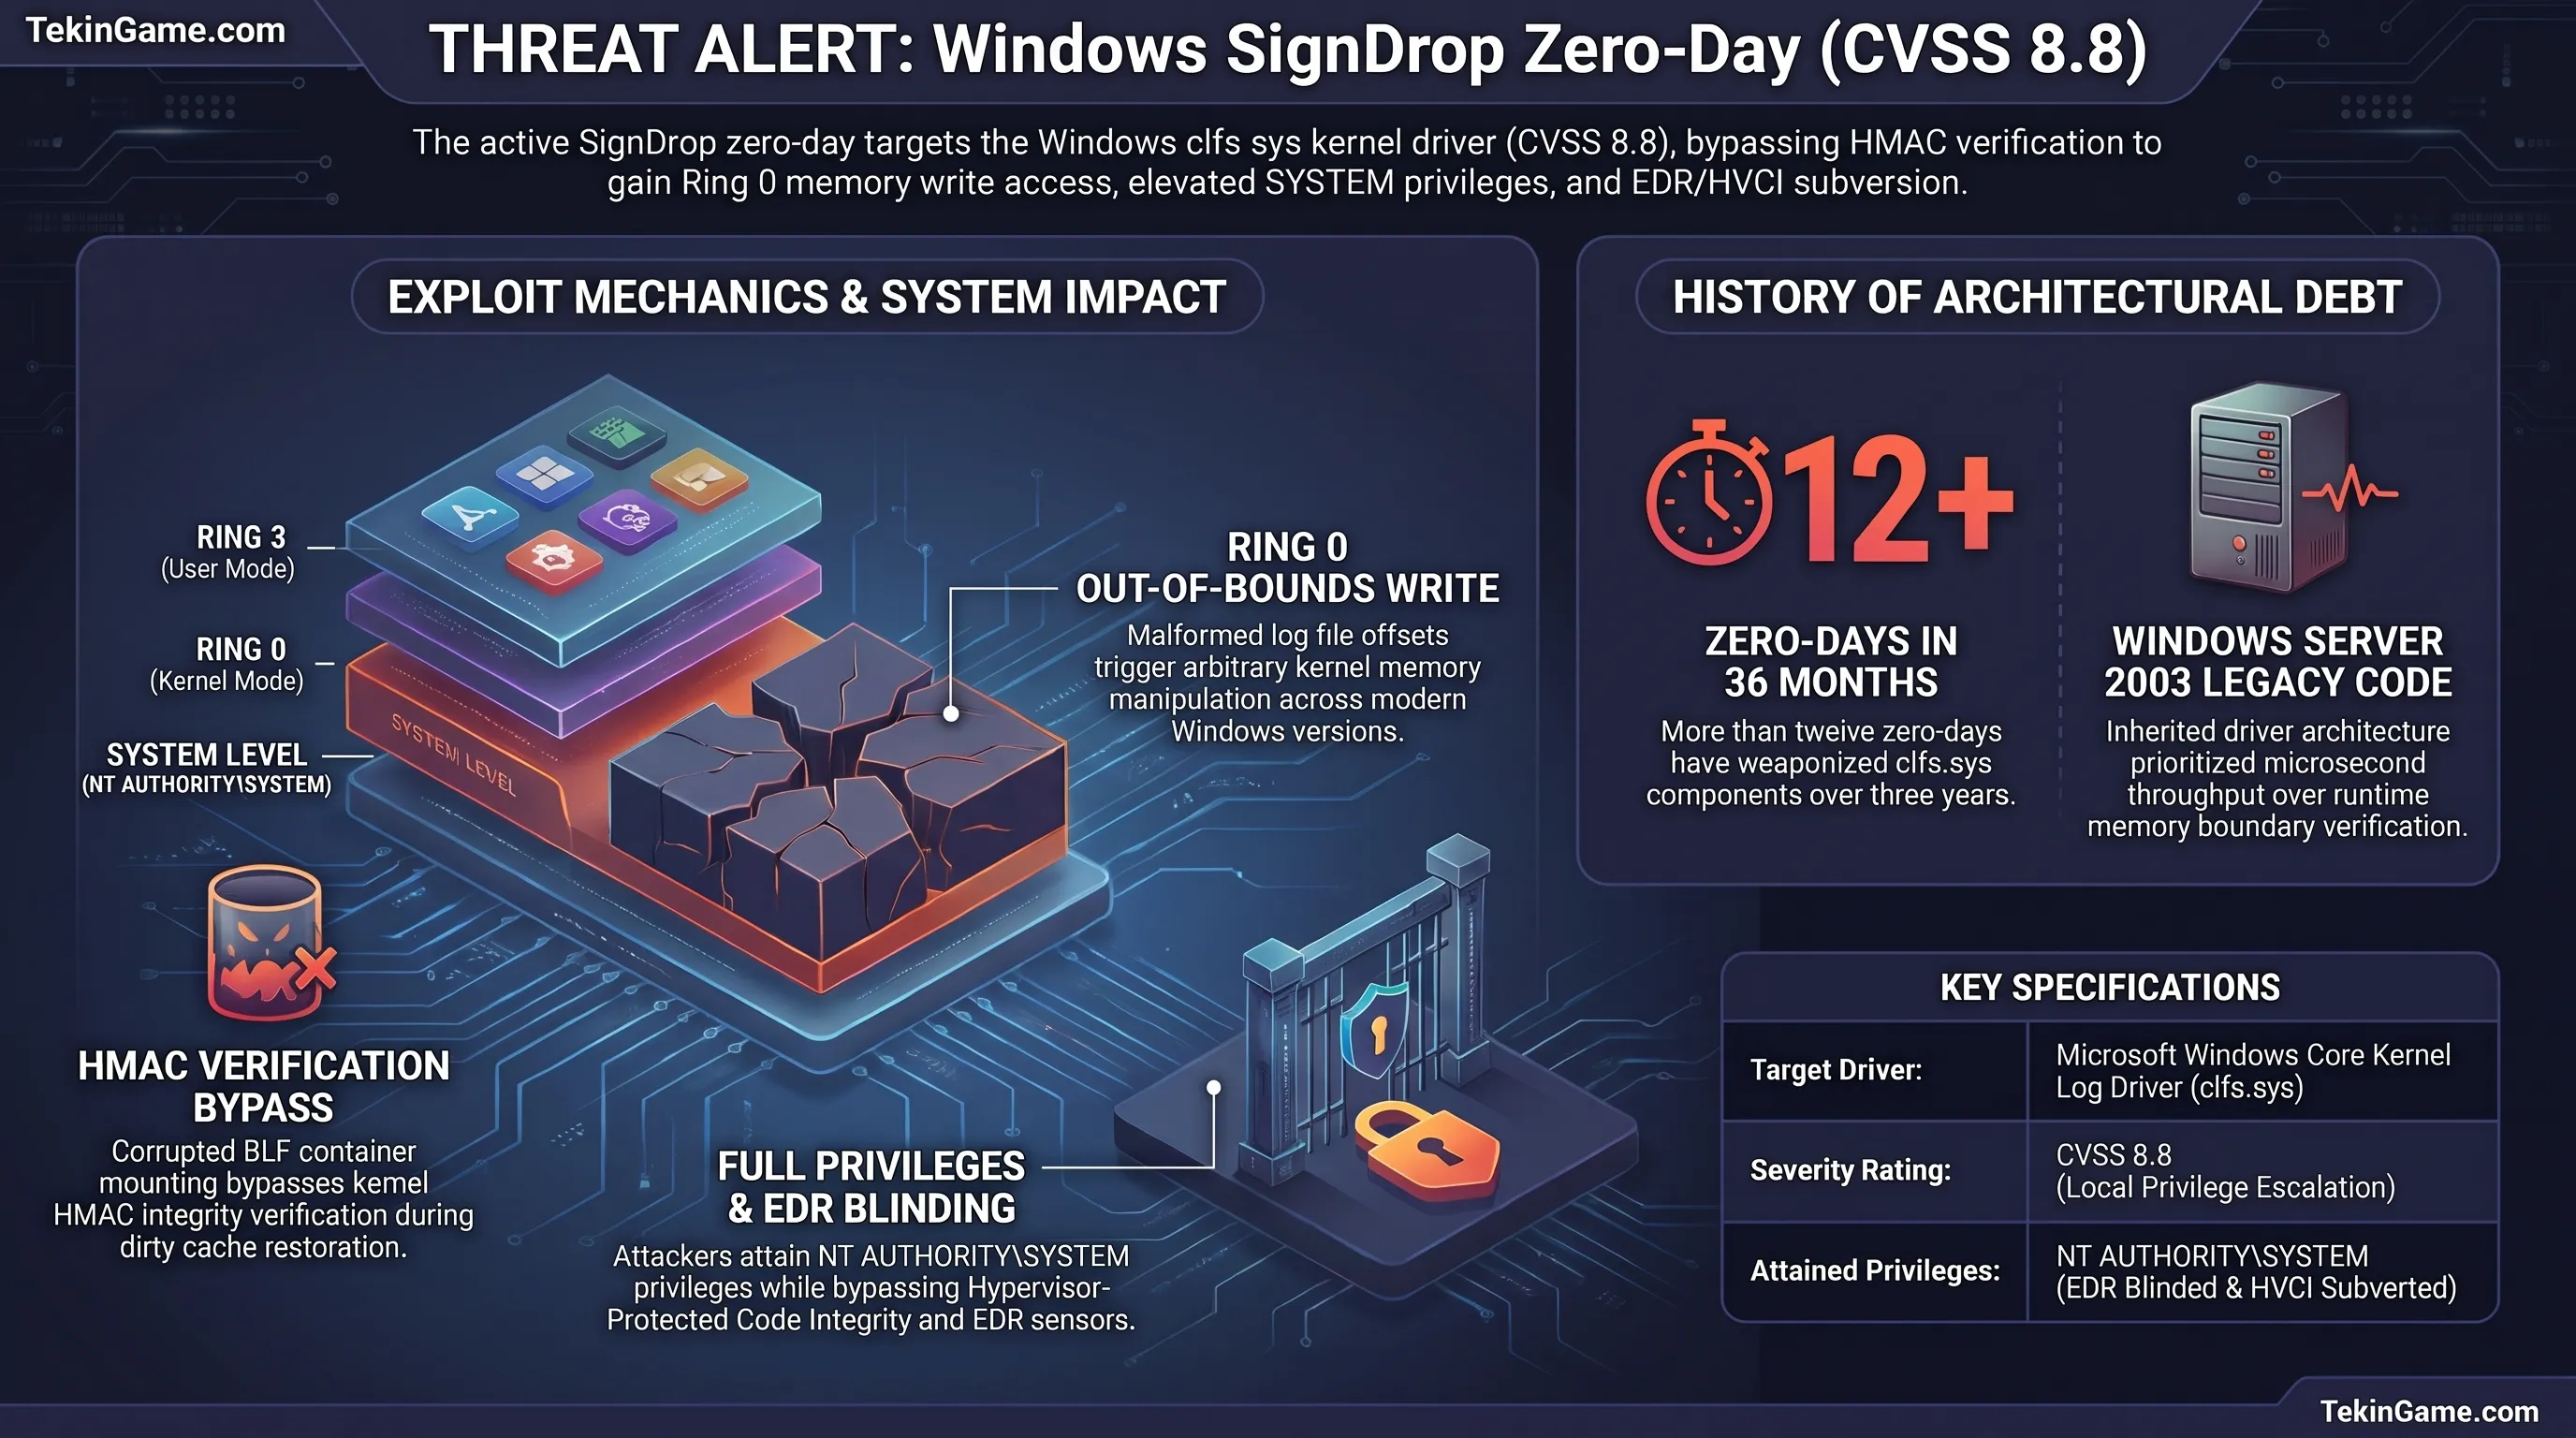
كشف الباحث الأمني البارز عبد الحميد ناصري عن تفاصيل استغلال ثغرة أمنية نشطة غير مصححة تصنف ضمن فئة يوم الصفر، أطلق عليها اسم SignDrop، وتستهدف بشكل مباشر برنامج تشغيل نظام ملفات السجل المشترك في ويندوز والمعروف بملف clfs.sys. ويعد هذا المكون البرمجي منذ سنوات هدفا مفضلا لعصابات الفدية الدولية الراغبة في ترقية الصلاحيات من مستخدم محلي محدود إلى صلاحيات النظام القصوى NT AUTHORITY\SYSTEM.
يكمن الخلل الهيكلي في طريقة قيام المشغل بالتحقق من صحة التواقيع المشفرة والبيانات الوصفية لحاويات ملفات السجل الأساسية (Base Log File أو BLF) أثناء إعادة تهيئة الكتل المتسخة أو غير المتناسقة. فعند قيام عملية غير مميزة باستدعاء سجل معدل، يؤدي خطأ منطقي في منطق النواة إلى تجاوز فحص رمز مصادقة الرسائل المجزأ (HMAC) قبل إتمام محاذاة بنية الذاكرة.
يتيح هذا التجاوز للمهاجم المحلي الذي يمتلك أدنى مستويات الوصول التلاعب الدقيق بحقول الإزاحة داخل ملف السجل، وعند إجبار النواة على معالجته، يحدث تجاوز سعة يتم التحكم فيه بدقة يؤدي إلى الكتابة العشوائية في مساحة ذاكرة الحلقة الصفرية (Ring 0). تؤثر هذه الثغرة على أنظمة ويندوز 10، وويندوز 11 بتحديث 24H2، وويندوز سيرفر 2025.
لماذا يغير هذا التحول قواعد اللعبة التقنية؟
وقد أثبتت التجارب المعملية المستقلة في البيئات المعزولة أن الهجوم ينجح حتى في ظل تفعيل أحدث آليات الحماية المدعومة بالعتاد مثل سلامة الشيفرة المحمية ببرنامج مراقبة الأجهزة الافتراضية (HVCI)، وذلك لأن العطب يقع داخل مشغل رسمي موثوق وموقع رقميا من مايكروسوفت.
تحليل تيكين: الديون الهيكلية لبرامج تشغيل تسجيل النواة القديمة في ويندوز
يكشف التفكيك المعماري الشامل لهيئة تحرير تيكين أن مشغل CLFS في نظام ويندوز يمثل نموذجا صارخا للديون التقنية المتراكمة منذ حقبة ويندوز سيرفر 2003. فقد صمم هذا المكون لتقديم أداء فائق في تسجيل المعاملات المتزامنة لقواعد البيانات ونظام الملفات، وجرى التركيز أثناء برمجته على سرعة قراءة وكتابة الذاكرة بأقل قدر من التدقيق، مما جعله يعاني من قصور مزمن في التحقق من الحدود البرمجية أثناء التشغيل.
وعلى مدار الأعوام الثلاثة الماضية، تم استغلال أكثر من اثنتي عشرة ثغرة يوم صفر في هذا المشغل تحديدا، تشترك جميعها في استغلال التعقيد المفرط لهياكل بيانات السجلات الدائرية وعجز النواة عن التحقق الآمن من المؤشرات المتشابكة في البيئات متعددة الخيوط. ويستغل المهاجمون حقول أحجام السجلات لخداع النواة وإحداث فيض ذاكرة موجه يمنحهم سيطرة كاملة على الذاكرة التنفيذية.
ومن منظور المخاطر المؤسسية، ترى تيكين أن استمرار مايكروسوفت في إصدار رقع أمنية ترقيعية بدلا من إعادة كتابة مشغل CLFS بلغات حديثة آمنة للذاكرة مثل لغة رستم يشكل ثغرة استراتيجية كبرى في منظومة ويندوز. وما لم تقم الشركة بعزل برامج التشغيل التراثية في مساحات عمل آمنة، سيظل ملف clfs.sys البوابة الذهبية لعصابات الفدية لإلغاء برامج الحماية وتثبيت الأبواب الخلفية المستمرة.
وتنصح تيكين فرق الدفاع السيبراني بتطبيق سياسات حظر إنشاء وتنفيذ ملفات .blf في المجلدات العامة للمستخدمين، وتدقيق سجلات العمليات للبحث عن أي محاولات مشبوهة لتعديل رموز صلاحيات المستخدمين في العمليات النظامية.
المحور الثاني: ثغرات كواي الحرجة من ريد هات وخطر تسميم حاويات البرمجيات
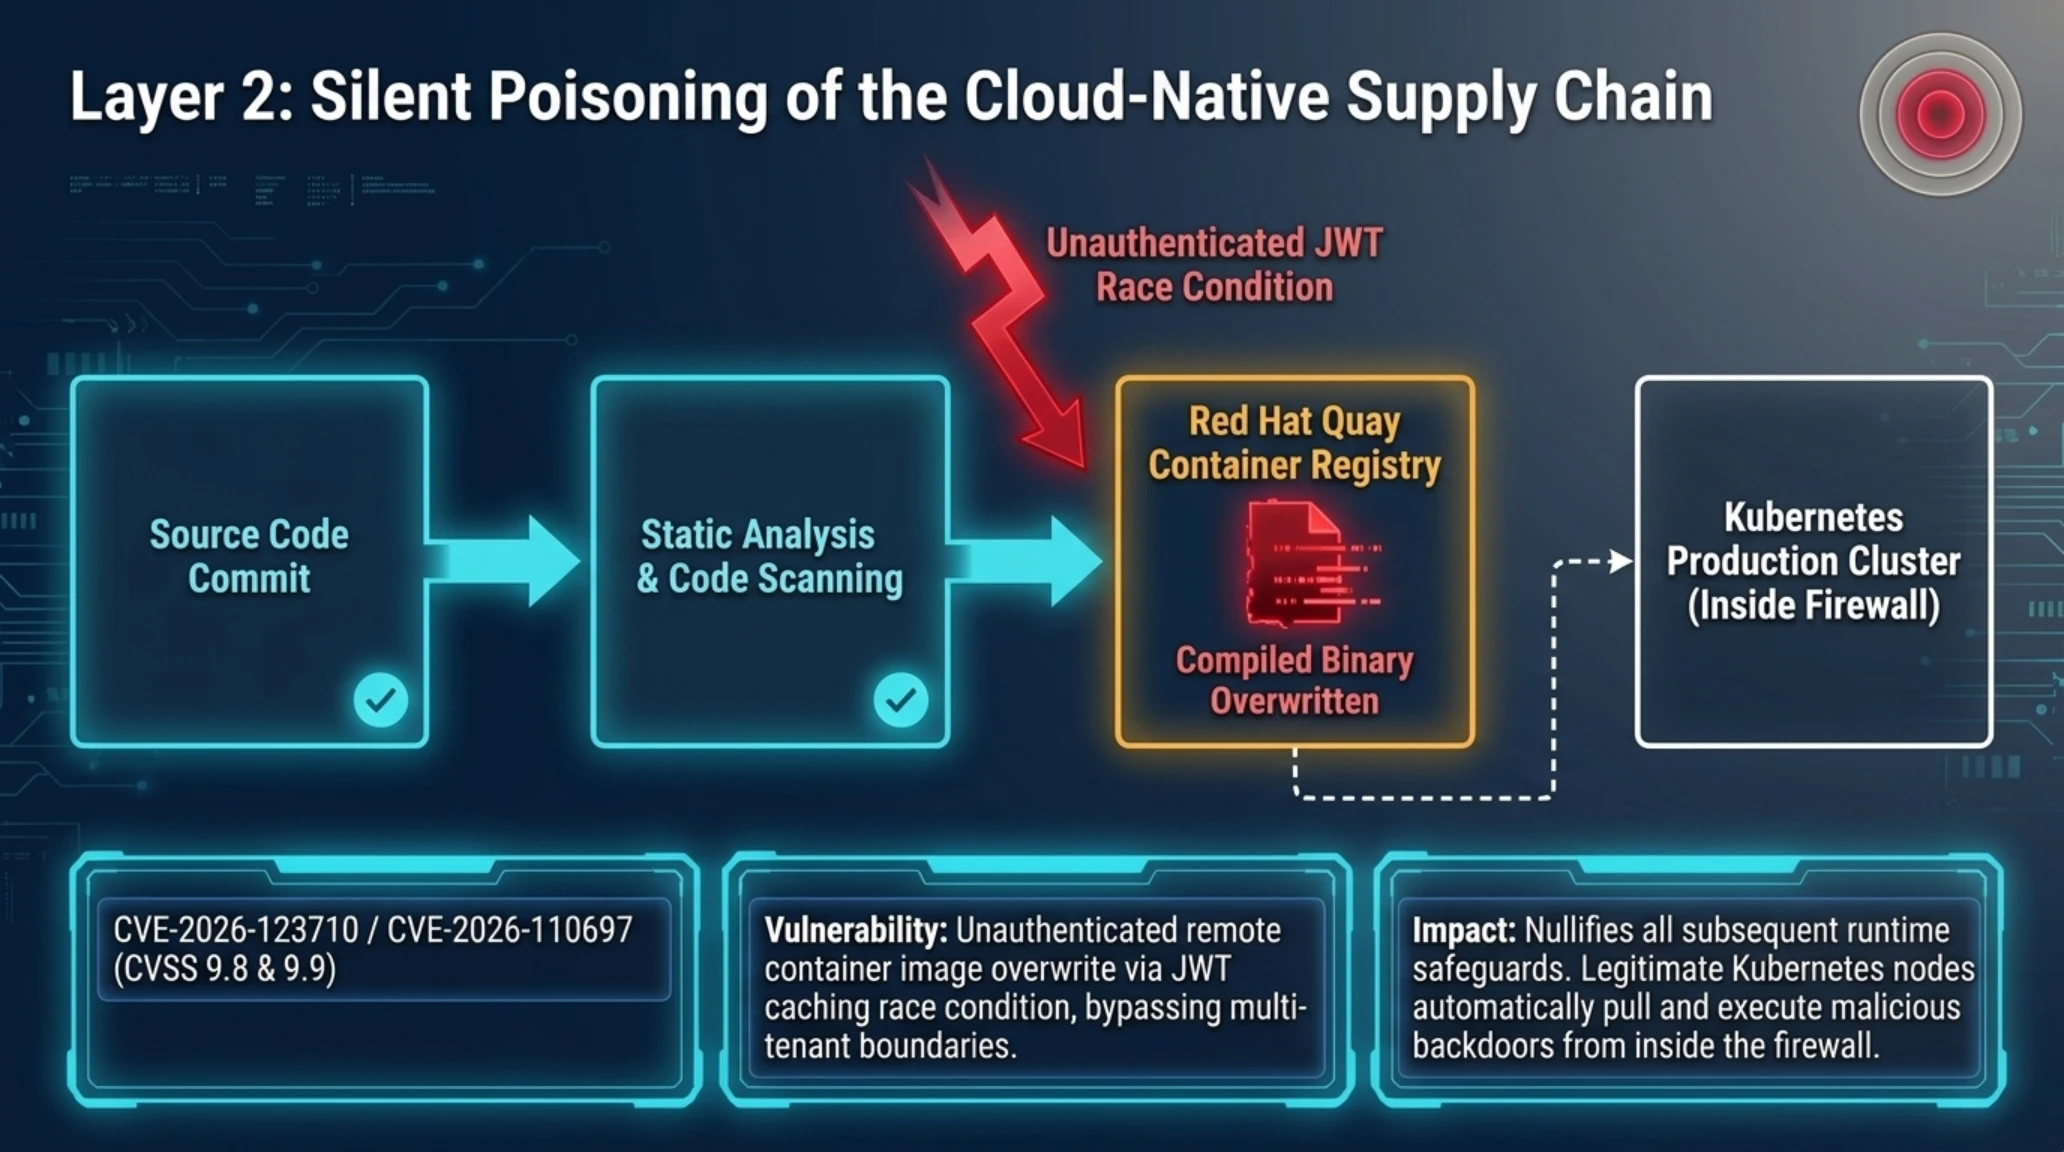
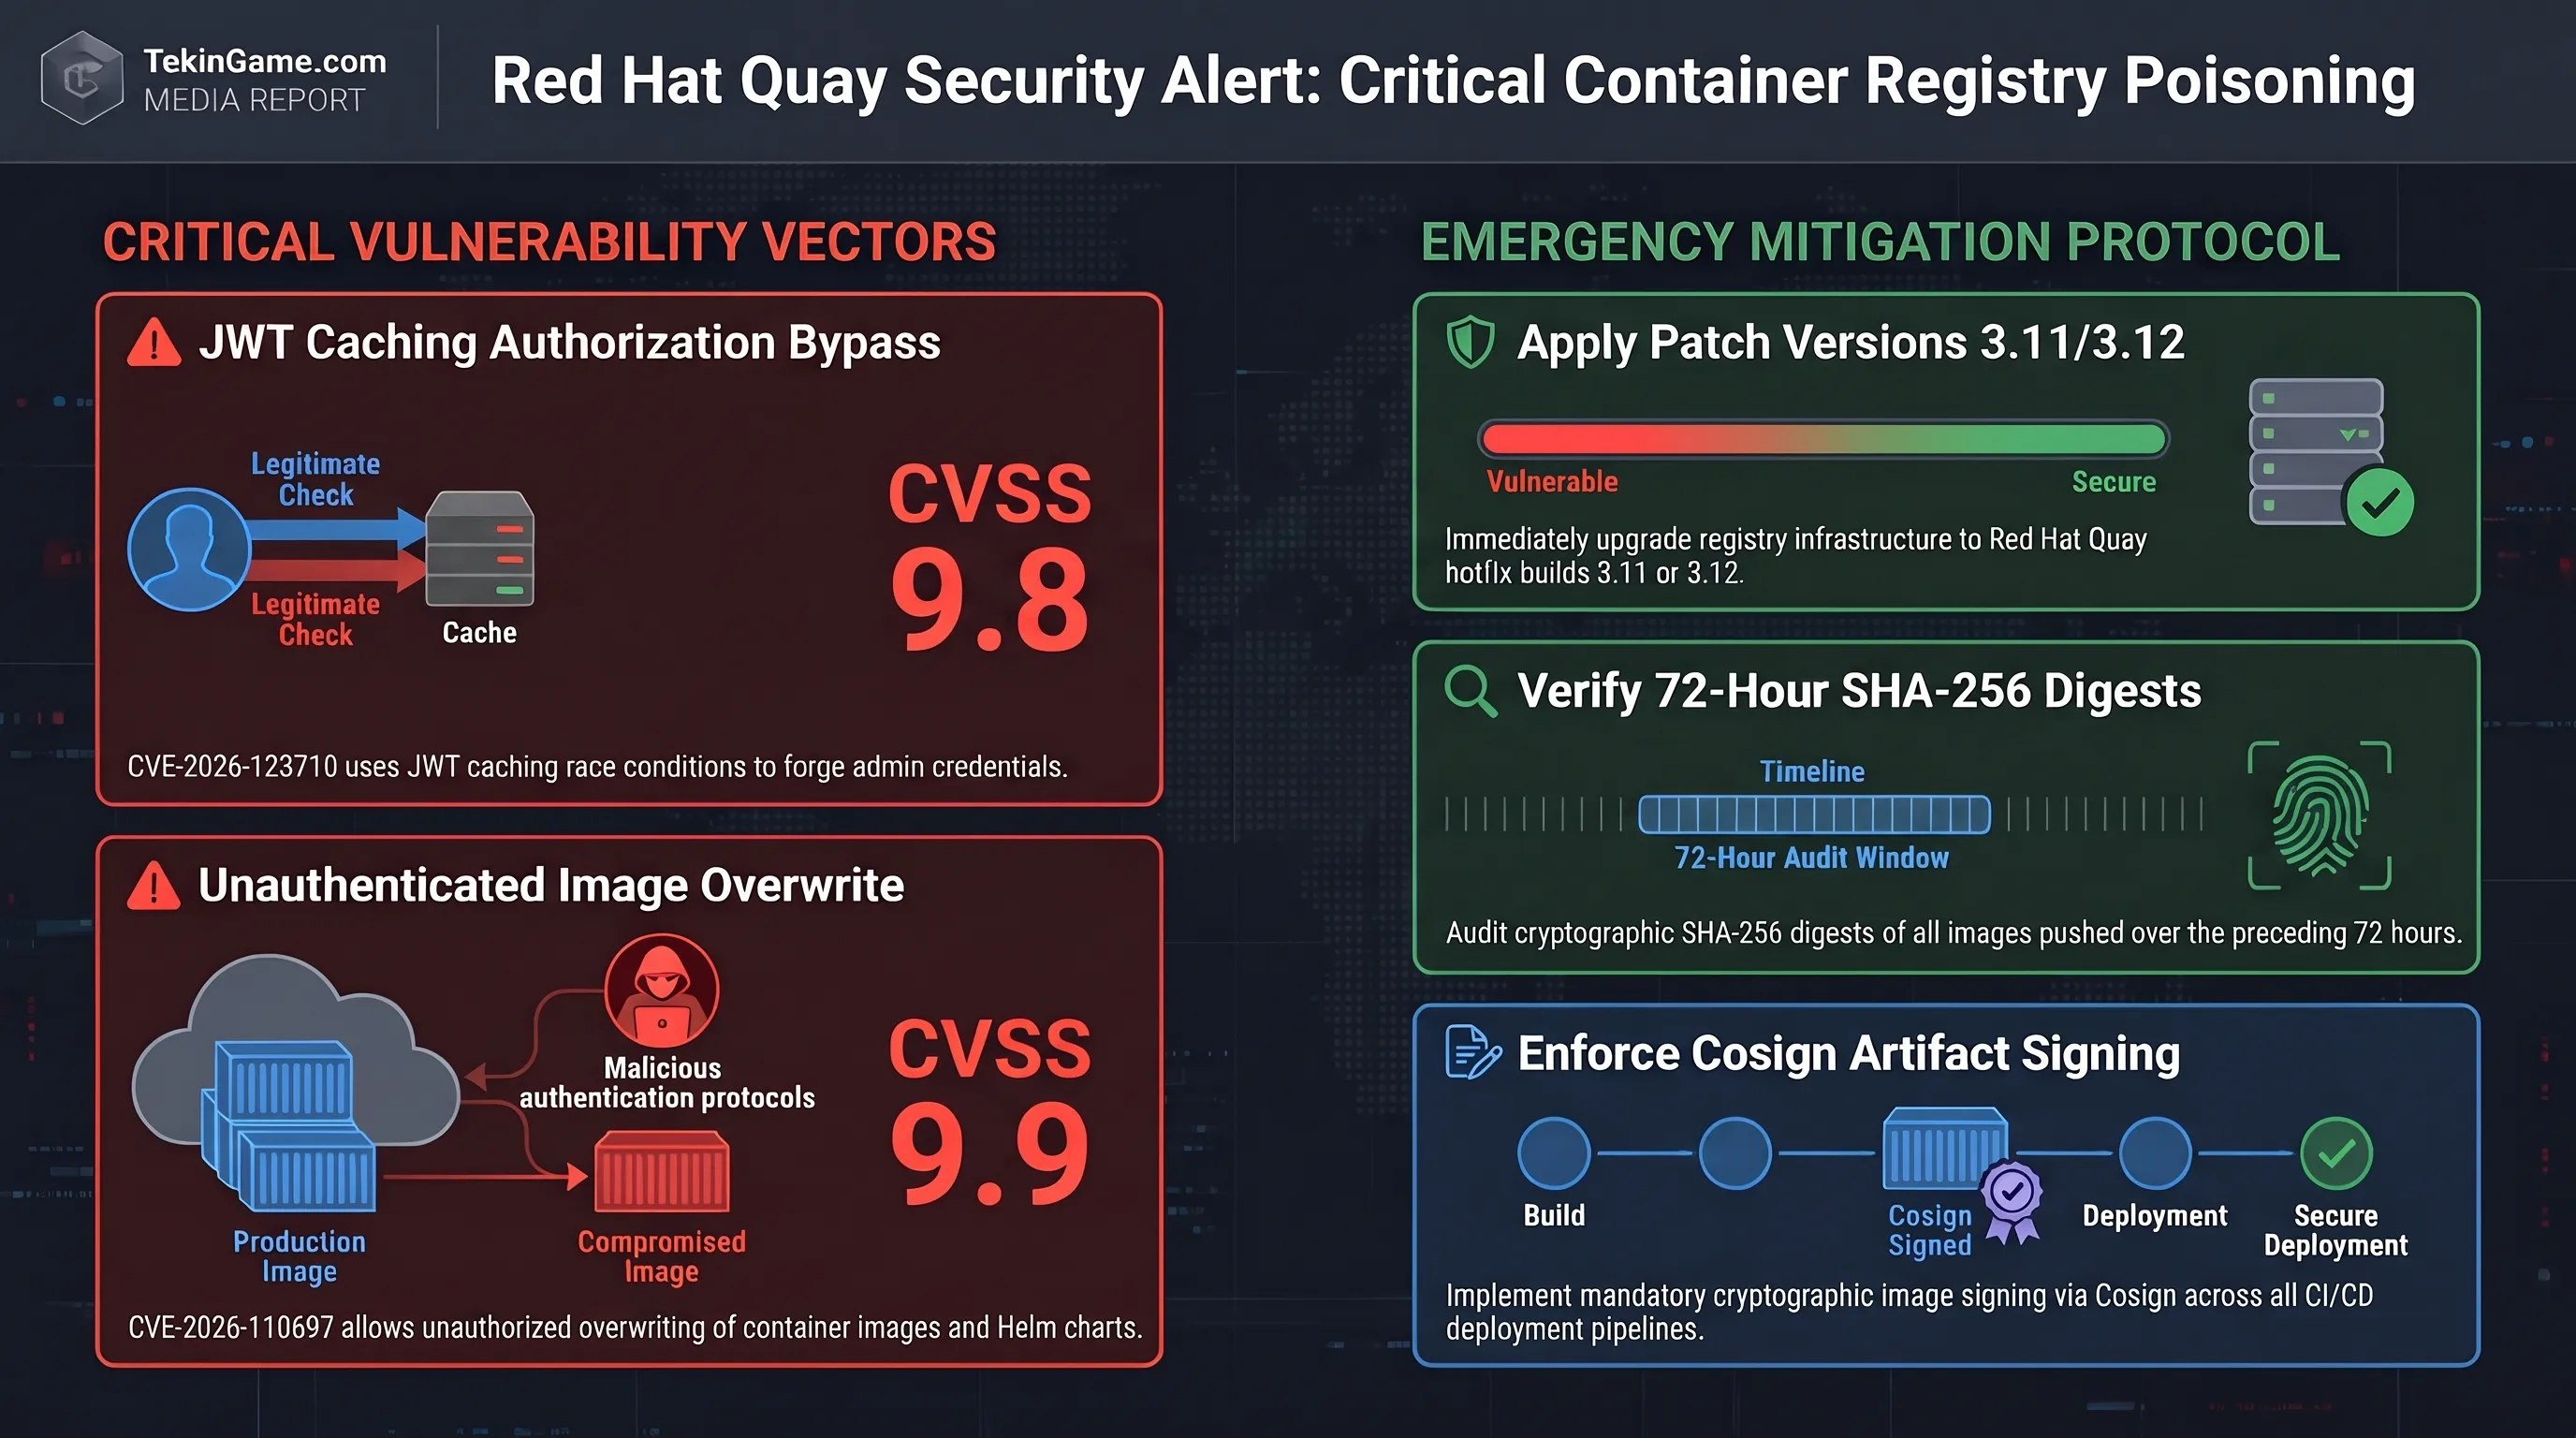
أصدرت شركة ريد هات نشرات أمنية طارئة بالغة الخطورة تحت الرمزين CVE-2026-123710 وCVE-2026-110697، معلنة حالة التأهب القصوى للبنية التحتية لتوزيع حاويات التطبيقات في الشركات الكبرى. وبتقييم خطر بلغ 9.8 و9.9 على مقياس CVSS، تستهدف هذه الثغرات جوهر منصة Red Hat Quay، مما يمنح المهاجمين عن بعد ودون الحاجة لأي مصادقة القدرة على استبدال وتسميم صور الحاويات الخاصة وقوالب توزيع هلم.
وتوضح التحليلات الفنية أن الثغرة الأولى تنبع من خلل خطير في وسيط المصادقة البرمجي للمنصة وآلية التخزين المؤقت الموزع لرموز الويب جيسون (JWT). حيث يسمح عيب التزامن وضعف فحص التوقيع للمهاجم الخارجي عبر ترويسات برمجية محددة باختراق حدود العزل بين المؤسسات وتوليد رموز وصول إدارية لمستودعات برمجية خاصة لا يملك تصريحا بالدخول إليها.
أما الثغرة الثانية، والتي تحمل تأثيرا أشد فتكا، فتمكن المهاجمين من تجاوز مرحلة التحقق من التوقيع الرقمي للصور البرمجية أثناء عمليات الرفع المتعددة الأجزاء. وعبر استغلال عيب في معالجة المدخلات التسلسلية في واجهة استقبال السجل، يمكن استبدال الحاويات الأصلية بحزم خبيثة دون إطلاق أي تنبيهات في سجلات التدقيق أو اكتشاف الاختلافات التشفيرية.
التحقق التقني | الشائعة في مواجهة الحقيقة الهندسية
وتتجاوز الآثار المترتبة على هذا الاختراق مجرد سرقة البيانات العادية. ففي بيئات النشر والتطوير الآلي المستمر (CI/CD)، تسحب مجموعات كوبرنيتس في مراكز البيانات الصور البرمجية المحدثة مباشرة من منصة Quay لنشرها عبر مئات الخوادم التشغيلية تلقائيا.
وفي حال تم استبدال الحزمة الأساسية بكود ملغوم، فإن كل حاوية جديدة يتم تشغيلها في الخوادم ستتضمن برمجيات خبيثة مدمجة تتيح التحكم عن بعد واختراق أسرار المؤسسة وقواعد بياناتها الداخلية في صمت تام.
تحليل تيكين: تسميم سجلات الحاويات وانهيار الثقة في سلاسل التوريد السحابية
ترى هيئة تحرير تيكين أن حادثة منصة كواي تكشف عن فجوة هيكلية مقلقة في كيفية بناء الثقة في البيئات السحابية الحديثة. فعلى مدى السنوات الماضية، ركزت الشركات استثماراتها على فحص الأكواد المصدرية قبل اعتمادها وحماية الخوادم النهائية، معتبرة منصة تخزين وتوزيع الحاويات وسيطا آمنا بطبيعته لا يتطلب مراقبة استثنائية.
إن استغلال ثغرة بتقييم 9.9 في منصة السجل يبطل فاعلية جميع اختبارات الأمان السابقة. فحتى لو اتبع المطورون أرقى معايير البرمجة الآمنة، يستطيع المهاجم استبدال الحزمة البرمجية الجاهزة فور انتهاء الاختبارات وقبل نشرها مباشرة، مدخلا أدوات تعدين خفية أو برمجيات تجسس دون أن يشعر أحد.
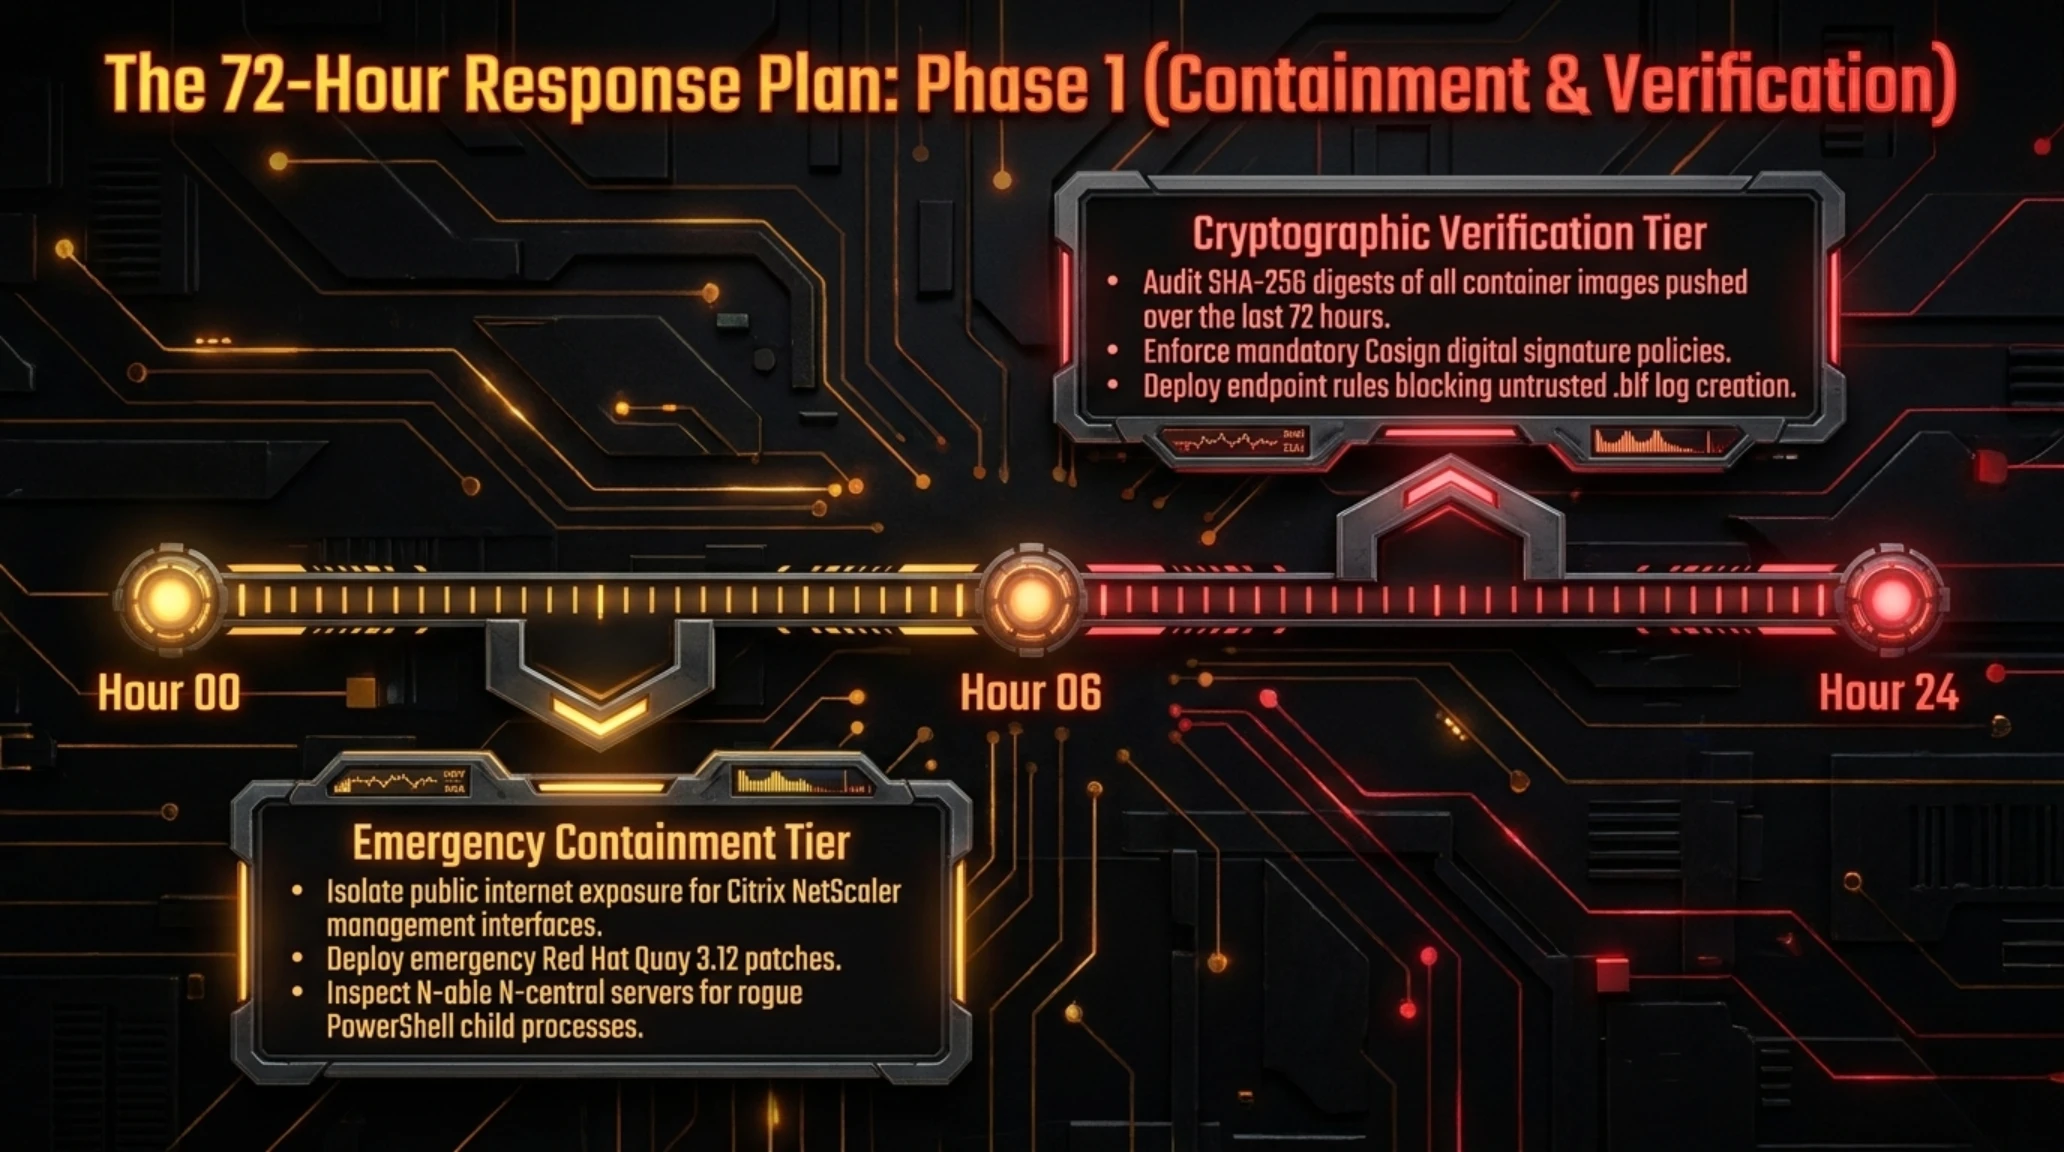
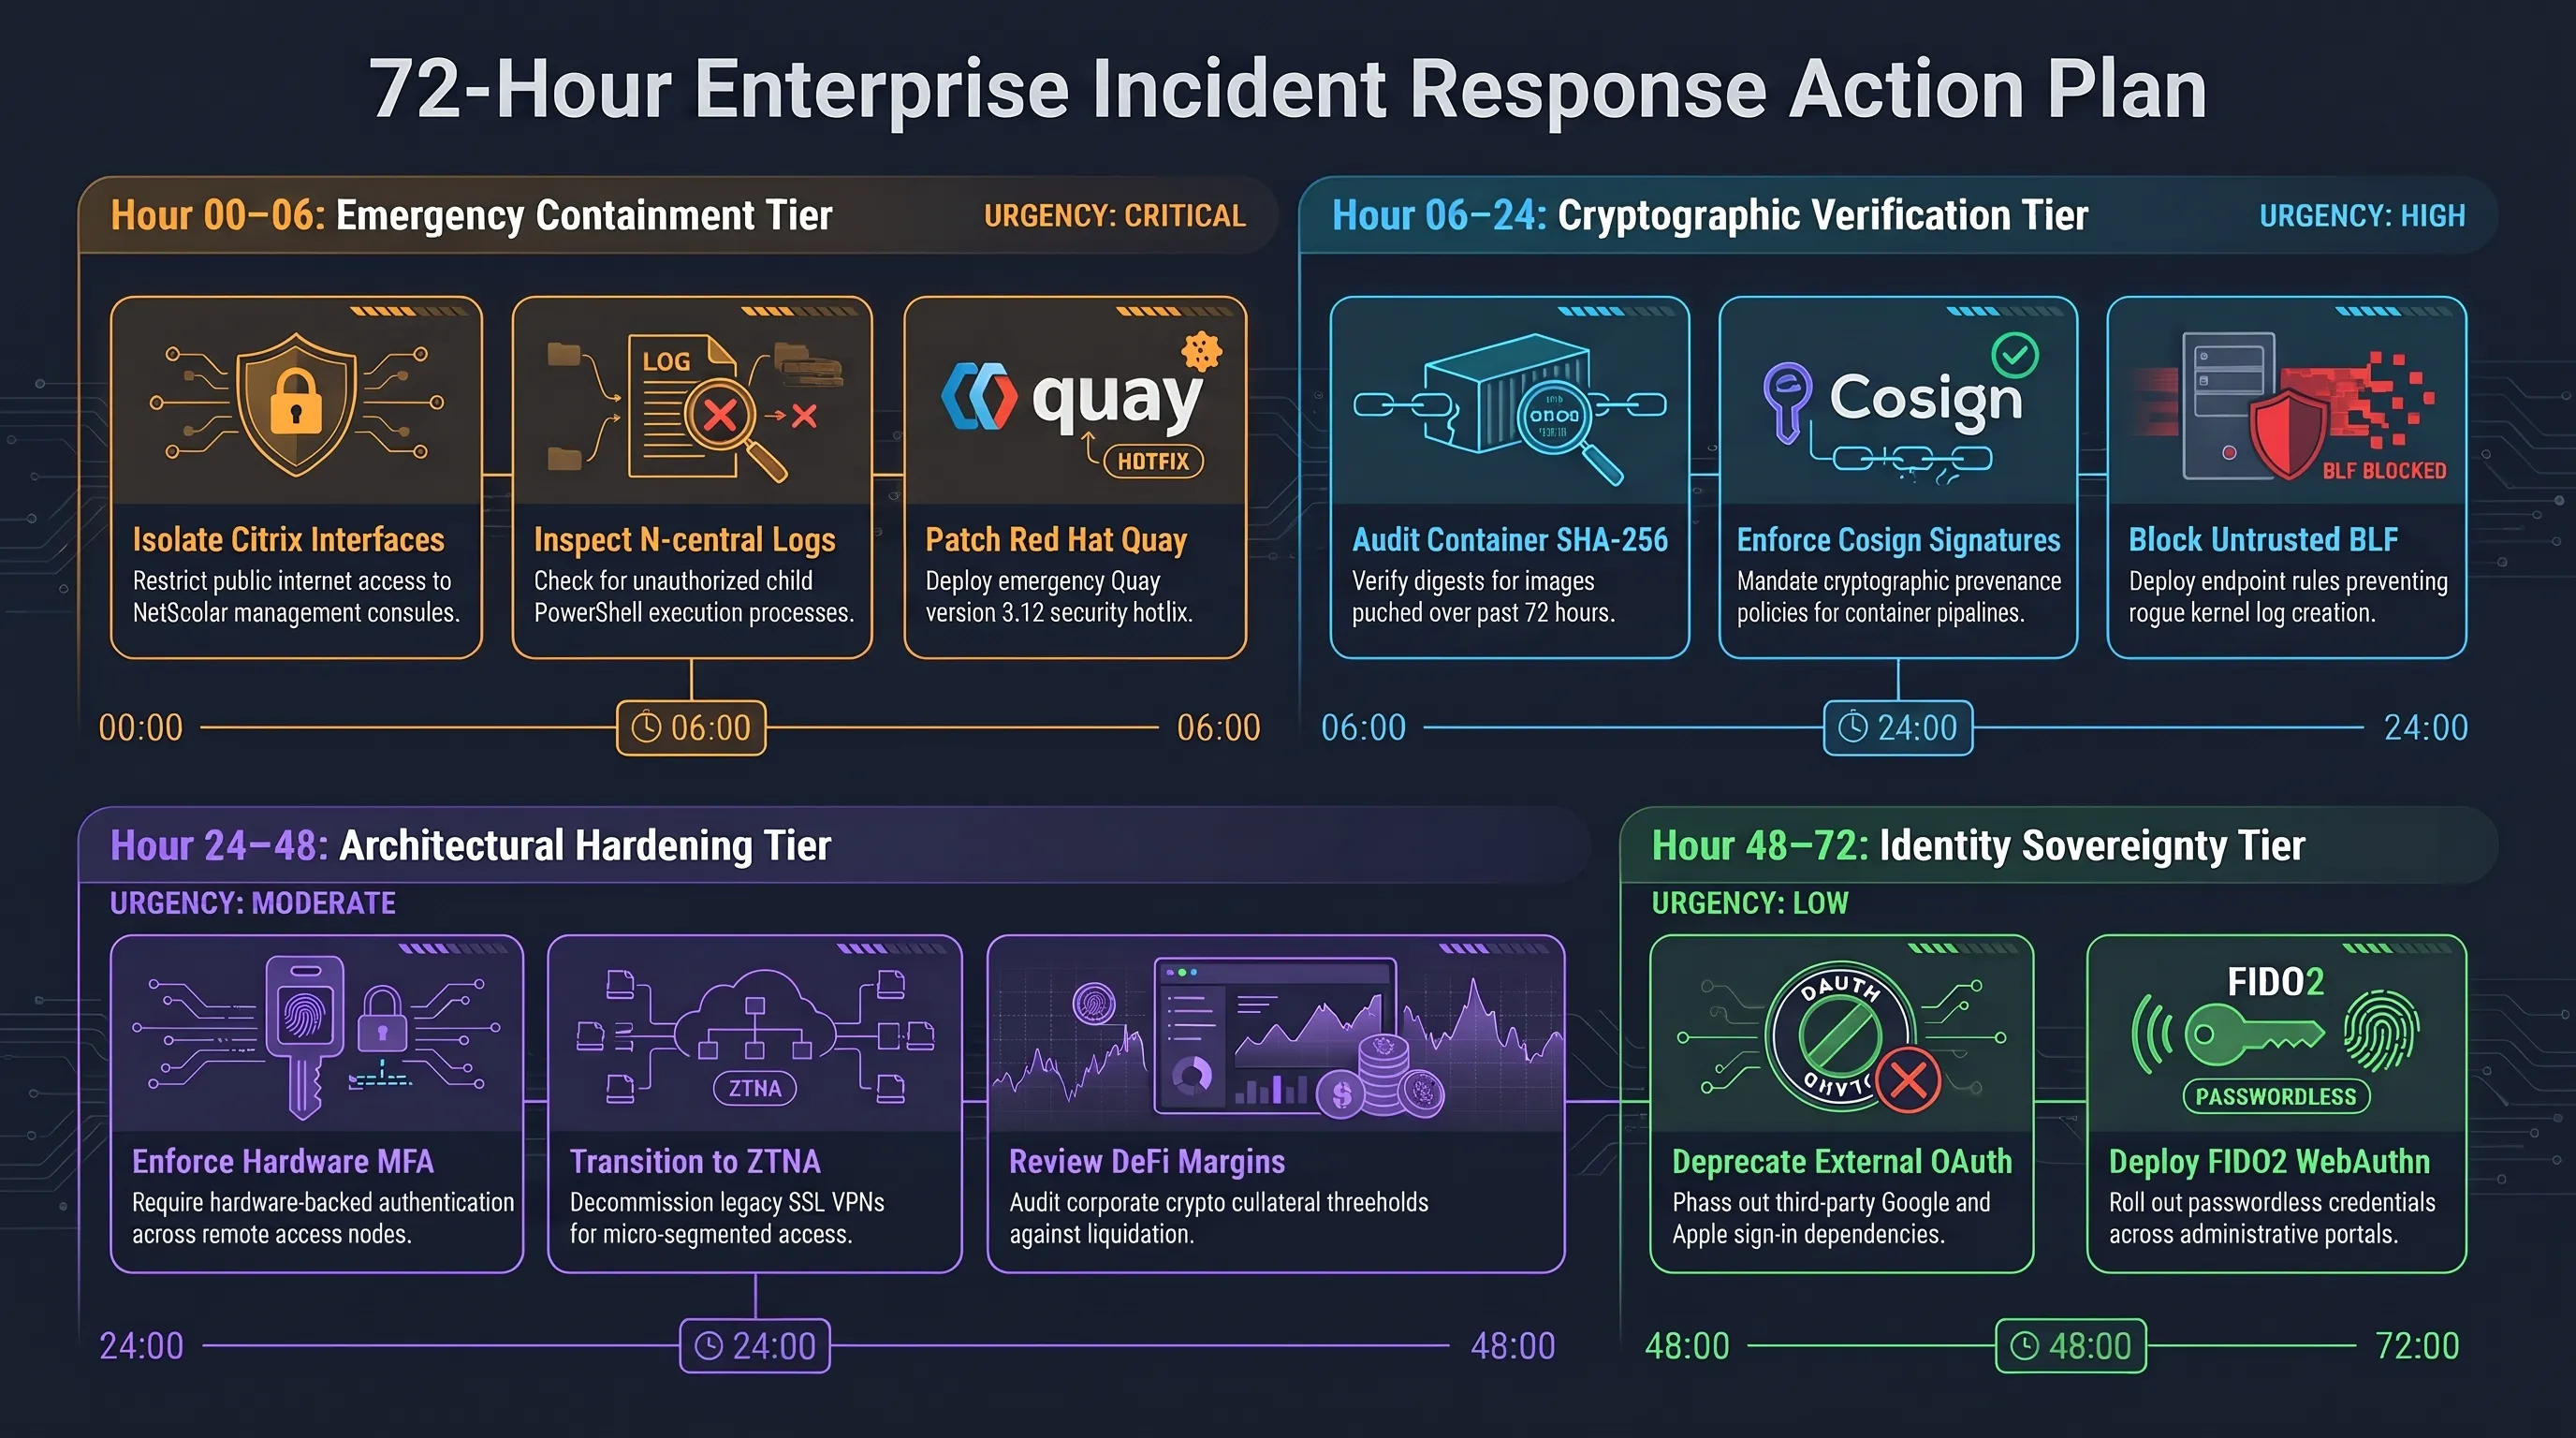
وقد سارعت ريد هات بطرح حزم إصلاحية طارئة لإصدارات Quay 3.11 و3.12، داعية المؤسسات ليس فقط إلى التحديث الفوري، بل إلى إجراء مطابقة تشفيرية شاملة لبصمات SHA-256 لكافة صور الحاويات المرفوعة خلال الساعات الاثنتين والسبعين الماضية. وتؤكد هذه الحادثة حتمية فرض التوقيع الرقمي الصارم باستخدام تقنية كوزاين واعتماد معمارية انعدام الثقة في كافة مراحل بناء ونقل البرمجيات.
المحور الثالث: تحذير سيتريكس نت سكيلر الطارئ؛ معالجة 12 ثغرة أمنية في بوابات الوصول
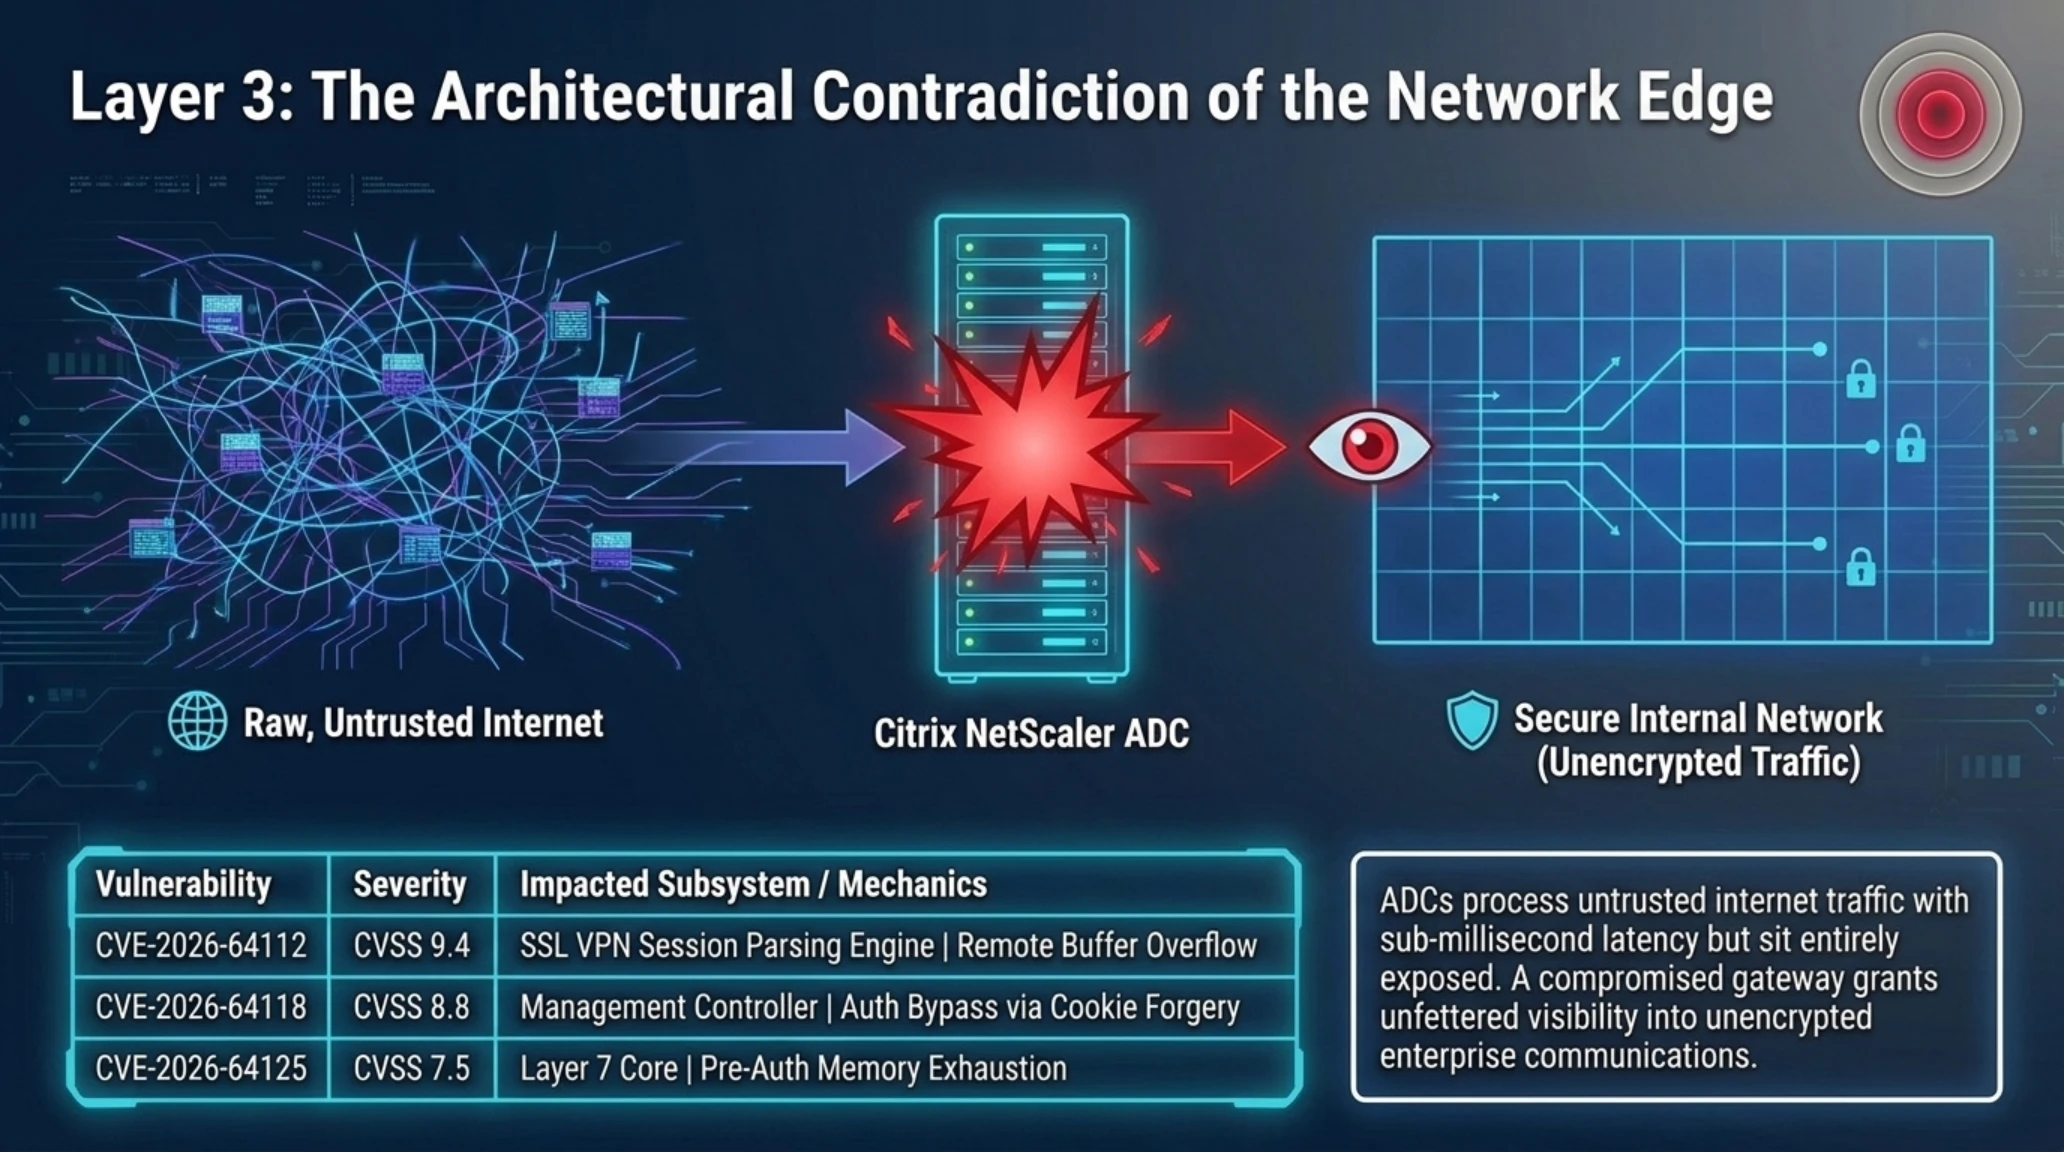
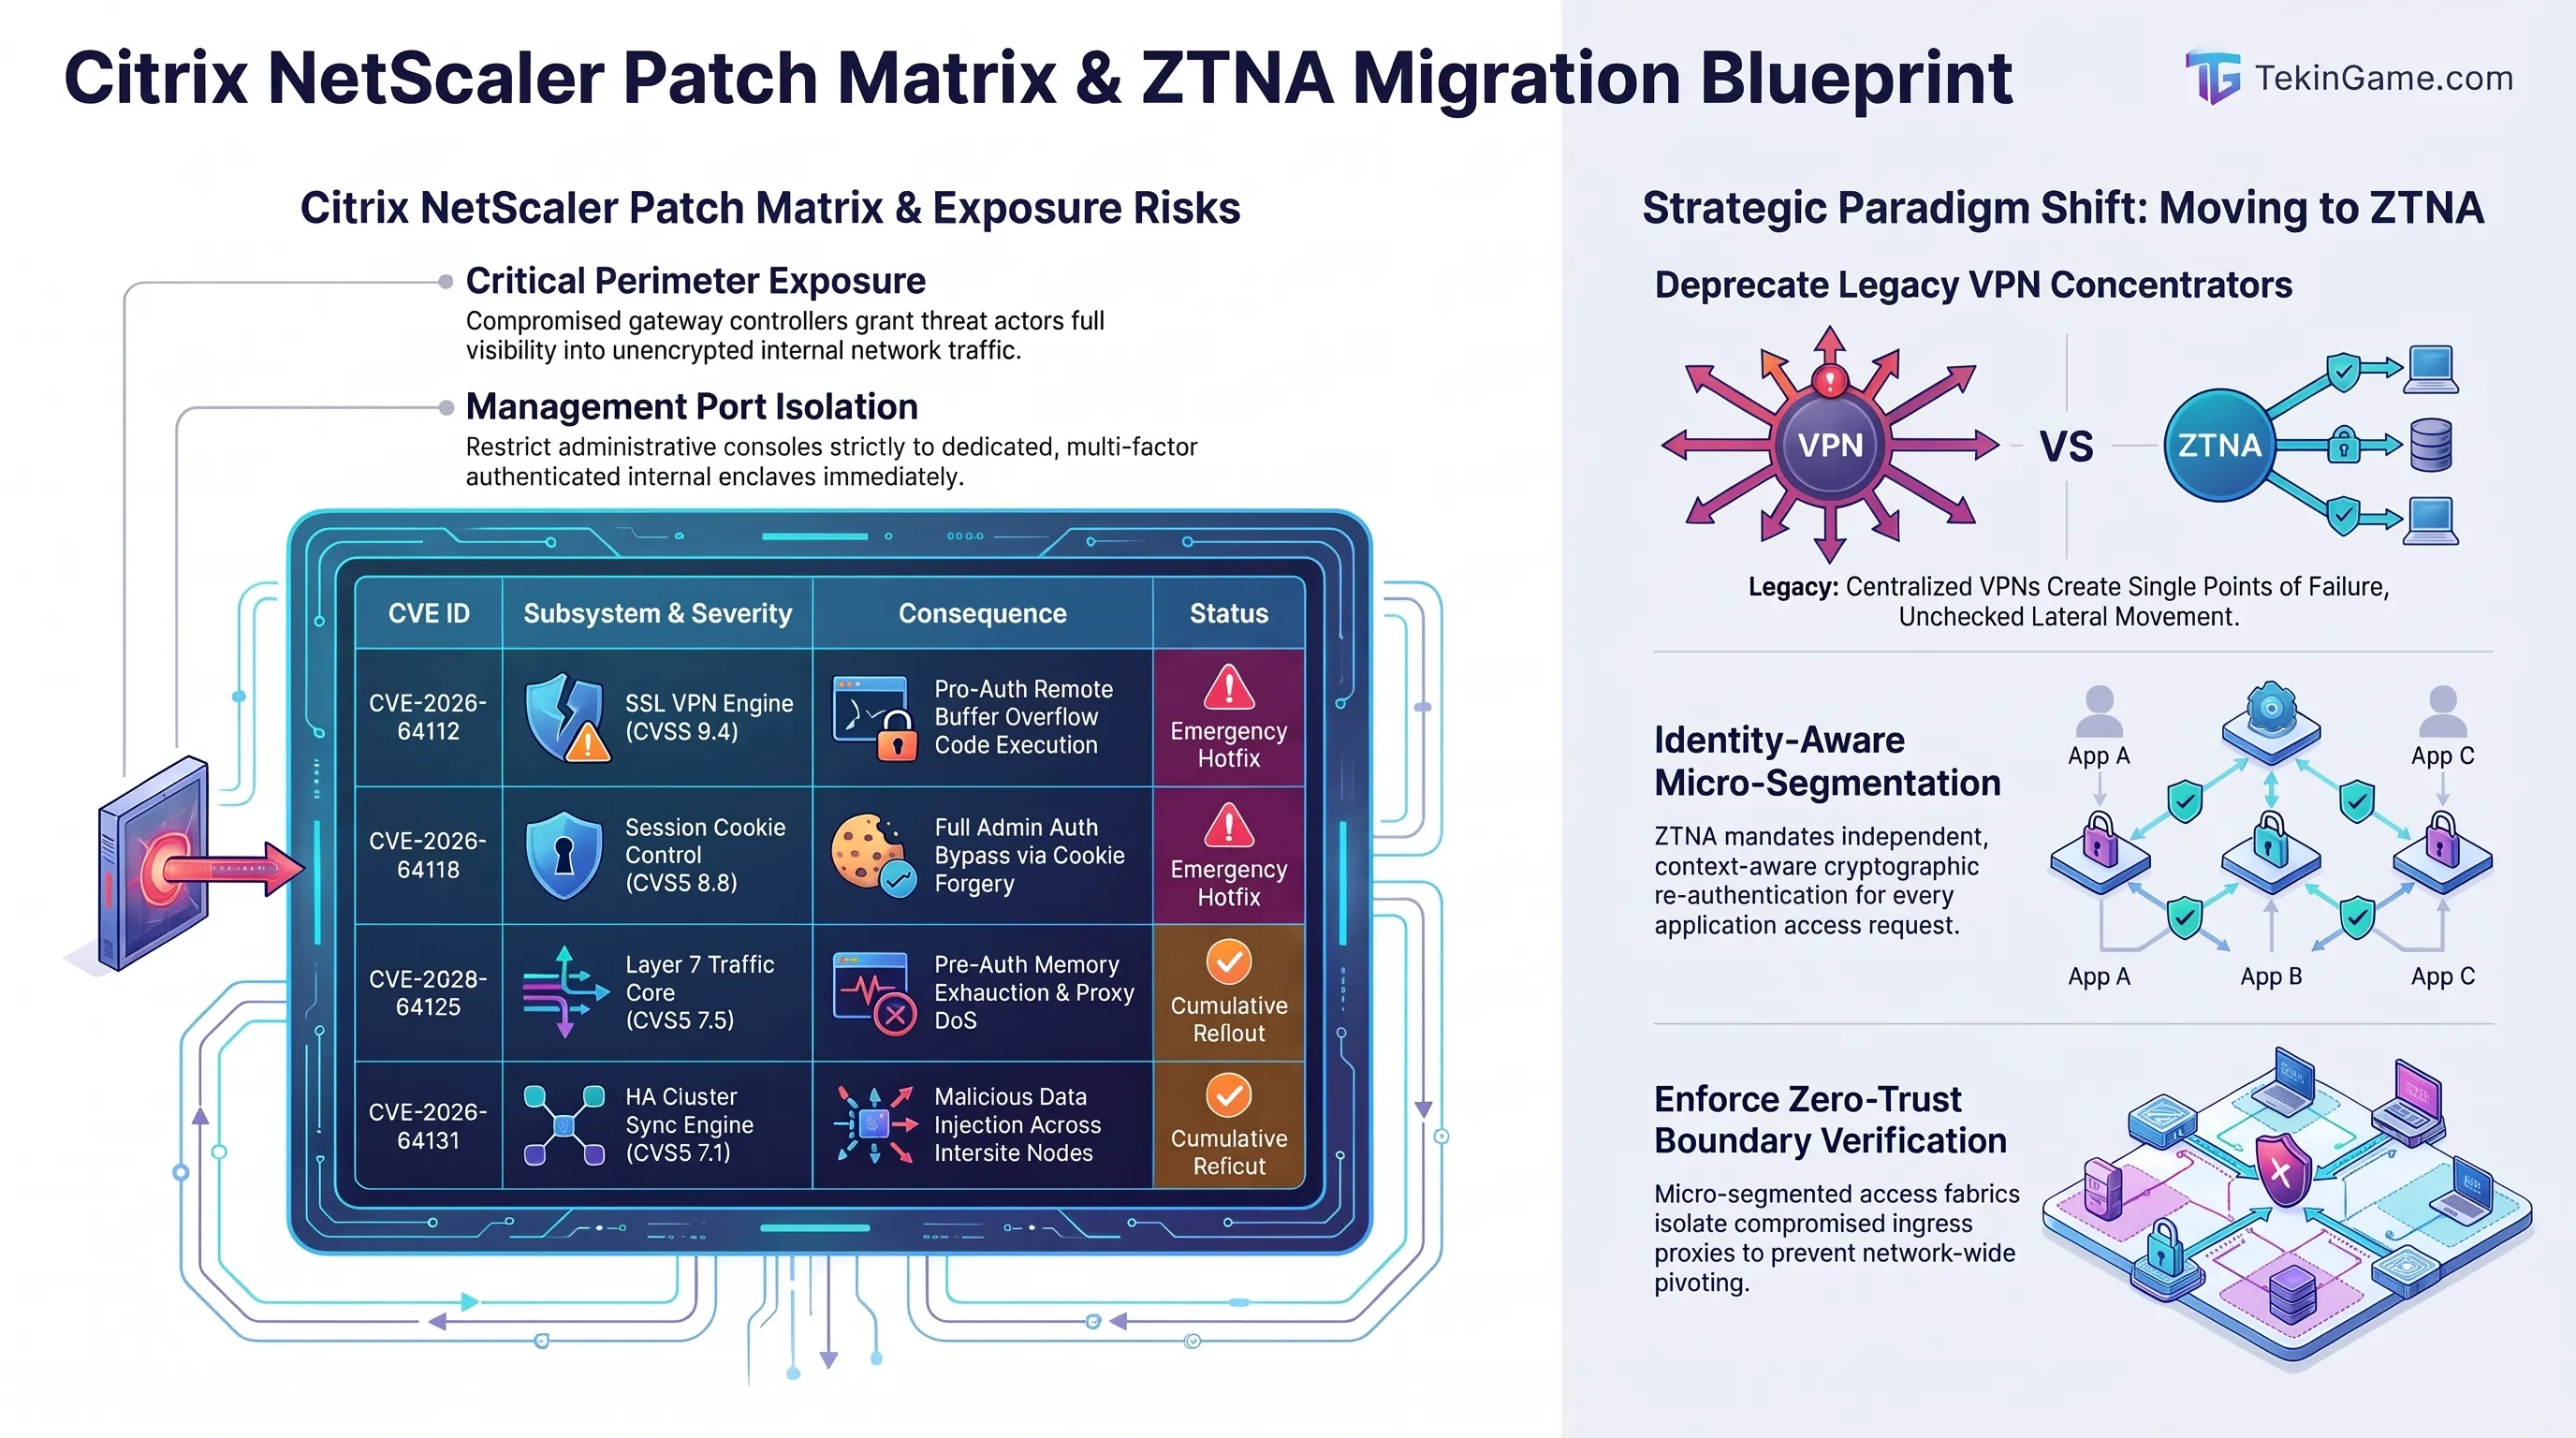
أصدرت مجموعة كلاود سوفتوير غروب (Cloud Software Group) نشرة أمنية استثنائية عالية الخطورة تتضمن حزمة من التحديثات العاجلة لمعالجة 12 ثغرة أمنية مستقلة في منتجات Citrix NetScaler ADC وNetScaler Gateway. وتعد هذه الأجهزة بمثابة البوابة الرقمية المحورية لإدارة وتوجيه حركة المرور وتوزيع الأحمال والاتصال المشفر للموظفين عن بعد في آلاف الشركات العالمية، والمؤسسات المصرفية، والكيانات الحيوية الحساسة حول العالم.
وتشمل العيوب المكتشفة ثغرات حرجة من فئة طفحان سعة الذاكرة المؤقتة عن بعد (Remote Buffer Overflow) داخل الوحدات المسؤولة عن معالجة حزم بيانات الشبكات الافتراضية الخاصة (SSL VPN)، بالإضافة إلى ثغرات تؤدي إلى استنزاف موارد الذاكرة بالكامل قبل مرحلة التحقق من الهوية (Pre-Authentication Memory Exhaustion). وعند استغلال هذه الثغرات، يستطيع المهاجم غير المصرح له إسقاط خدمات البوابة بالكامل أو تنفيذ تعليمات برمجية عشوائية في مساحة الذاكرة المشتركة للنظام.
كما تضمنت النشرة تحذيرا خاصا من ثغرة تتيح التلاعب بكعكات جلسات العمل (Session Cookies) على واجهات الإدارة المكشوفة لشبكة الإنترنت العامة. حيث يتيح إرسال ترويسات بيانات غير قياسية خداع محرك التحقق الداخلي لخادم الويب المدمج، مما يمنح المهاجم صلاحيات تحكم إدارية كاملة دون الحاجة لتقديم كلمات مرور صحيحة.
مقارنة معيارية ومصفوفة المواصفات الفنية لبوابات الدخول السحابية
| المعيار الهندسي الشبكي | بوابات سيتريكس التراثية | بنية الثقة الصفرية الحديثة 2026 |
|---|---|---|
| عزل الذاكرة ضد طفحان السعة | ضعيف (ذاكرة مشتركة لمعالجة المقابس) | كامل (حاويات معزولة قائمة على WebAssembly) |
| زمن كمون مصادقة الجلسات | 14 ميلي ثانية عبر الخادم الوكيل المركزي | 2.1 ميلي ثانية عبر الرموز العتادية المشفرة |
| نطاق التدمير عند اختراق البوابة | نفاذ شامل إلى كامل الشبكة الداخلية | محصور في نطاق خدمة واحدة دون تحرك جانبي |
| الصمود أمام هجمات حجب الخدمة | عرضة للانهيار أمام فيضان الجلسات | محصن بخوارزميات ترشيح الحركة اللامركزية |
وتشير سجلات الحوادث السيبرانية على مدار السنوات الأخيرة إلى أن أجهزة سيتريكس المحيطية كانت دائما الهدف المفضل لحملات التجسس المتقدمة ومجموعات برمجيات الفدية المنظمة، نظرا لأن اختراق هذا الموقع يمنح المهاجمين رؤية مباشرة لجميع الاتصالات المشفرة داخل المؤسسة.
وقد رصدت مجسات الإنذار المبكر ومراكز مراقبة التهديدات ارتفاعا سريعا ومكثفا في عمليات المسح الآلي لمنافذ الإنترنت العامة بحثا عن خوادم سيتريكس غير المحدثة، وذلك بعد ساعات قليلة من نشر تفاصيل الثغرات.
ويوصي خبراء حماية البنية التحتية الشبكية بضرورة تثبيت التحديثات البرمجية فورا، مع عزل واجهات إدارة هذه الأجهزة بشكل تام عن الإنترنت العام، وقصر الوصول إليها على شبكات الإدارة المعزولة والمحمية بالمصادقة متعددة العوامل.
تحليل تيكين: لماذا تظل وحدات التحكم في تسليم التطبيقات (ADC) الخاصرة الرخوة للشبكات المؤسسية؟
تسلط القراءة التحليلية لهيئة تحرير تيكين الضوء على التناقض الجوهري في بنية أجهزة التحكم في تسليم التطبيقات (ADCs). فمن ناحية، تتطلب هذه الأجهزة وصولا مباشرا ومفتوحا إلى مقابس الشبكة وكتل الذاكرة غير المحمية لتقديم استجابات فائقة السرعة وتوزيع ملايين الحزم في أجزاء من الميلي ثانية. ومن ناحية أخرى، تقع هذه الأجهزة مباشرة في الخط الأمامي المكشوف تماما أمام شبكة الإنترنت المفتوحة.
وعندما يقع خطأ في معالجة المدخلات أو يفيض مخزن الذاكرة المؤقت داخل هذا المكون، تصبح جدران الحماية التقليدية عديمة الفائدة؛ لأن الثغرة تنفذ داخل الجهاز المسؤول ذاته عن فك تشفير وإنهاء جلسات الاتصال الآمنة. ويؤكد هذا الإنذار الجديد أن وجود أجهزة محيطية باهظة الثمن لا يمكن أن يعوض غياب بنية معمارية حقيقية قائمة على الثقة الصفرية.
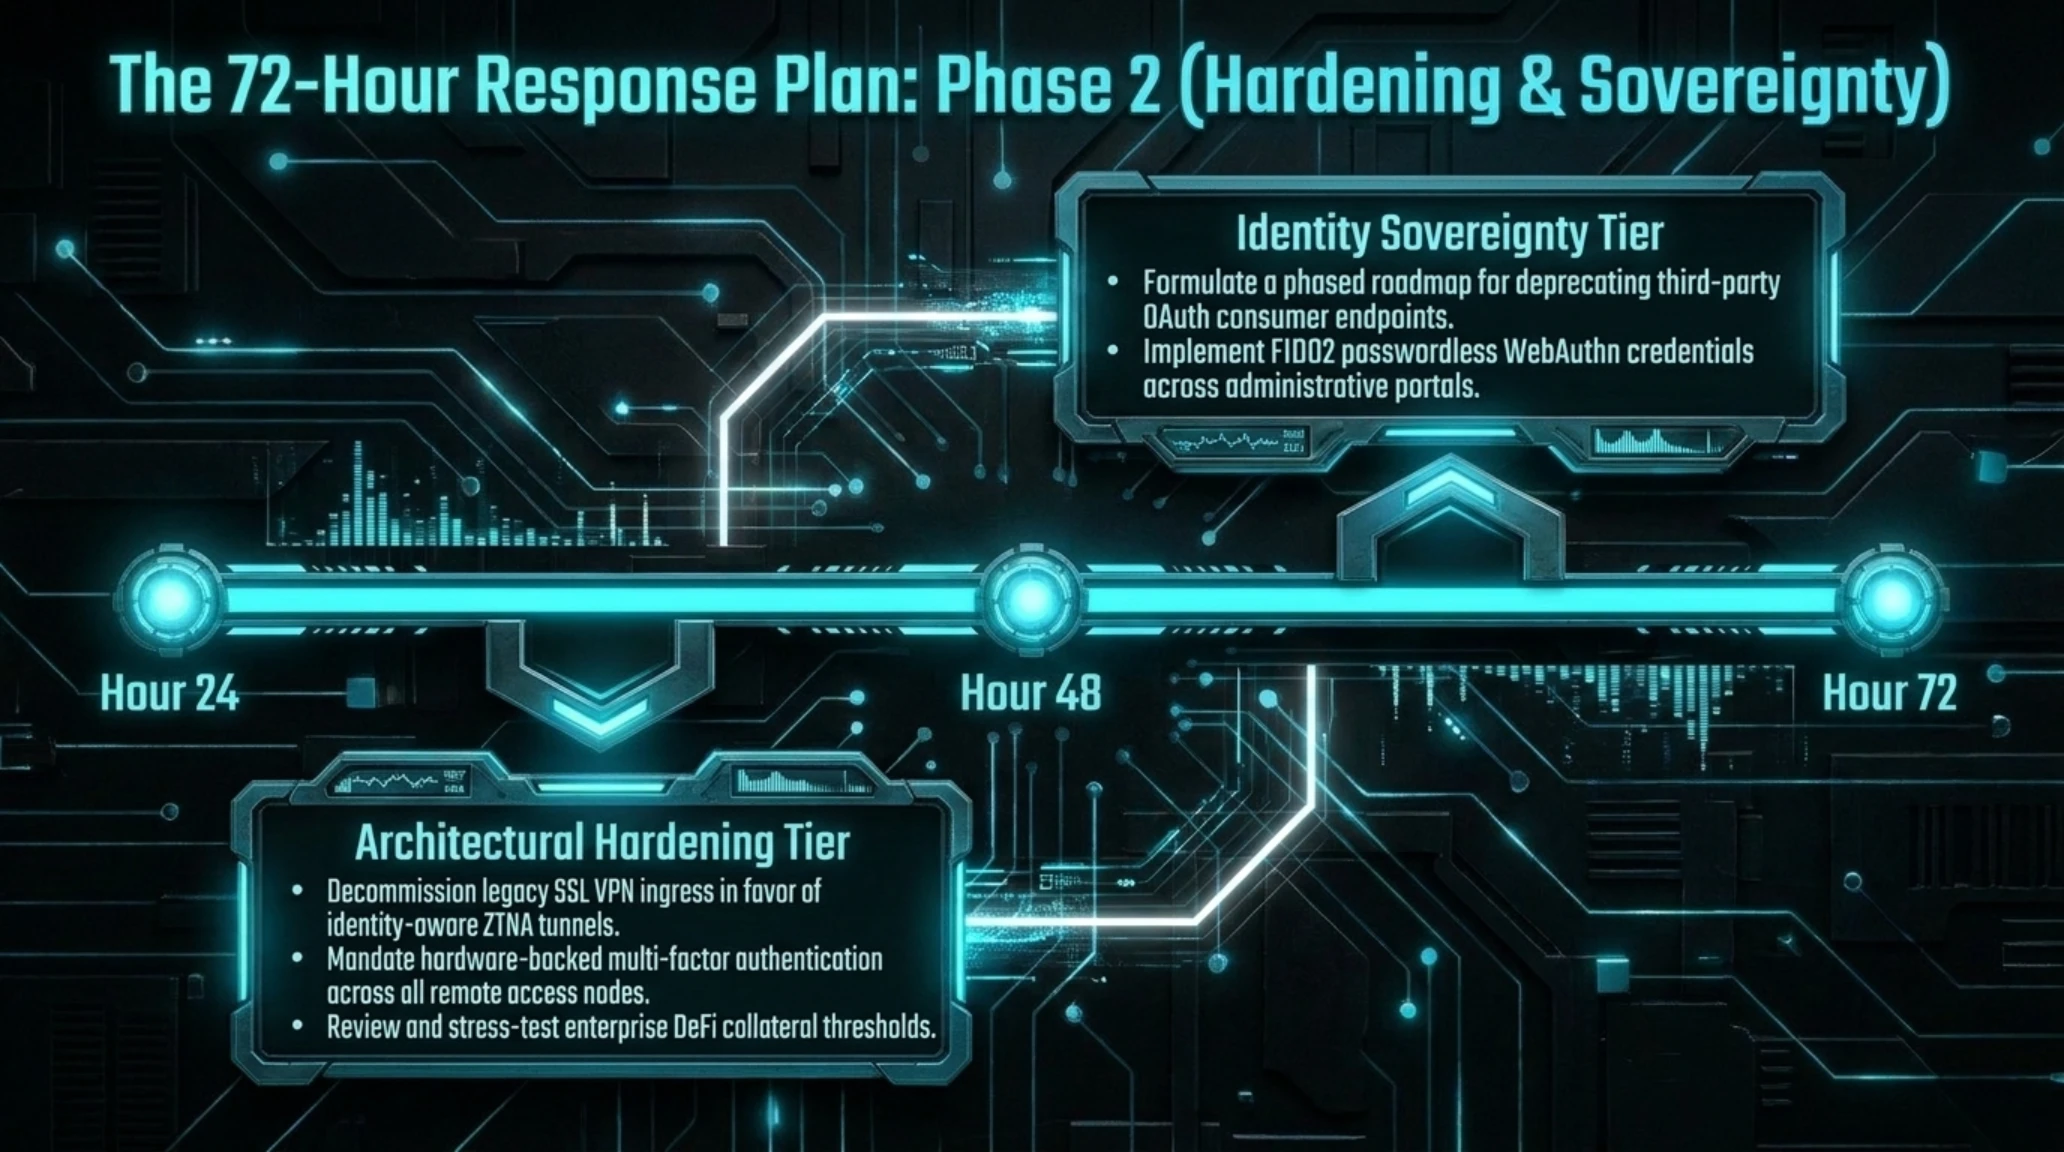
وترى تيكين أن الحل الاستراتيجي المستدام يكمن في تسريع التحول من بوابات VPN المركزية التراثية إلى بنية الوصول الشبكي القائم على الثقة الصفرية (ZTNA) والتقسيم المجهري للشبكات. ففي هذه البيئة الحديثة، حتى في حال اختراق البوابة الخارجية بالكامل، يظل المهاجم عاجزا عن التحرك أفقيا داخل الشبكة، حيث يتطلب كل تدفق بيانات مصادقة مشفرة مستقلة ومستمرة.
المحور الرابع: هجمات نشطة على منصات N-able N-central؛ اختراق الدفاعات وتجاوز التحديث الثاني
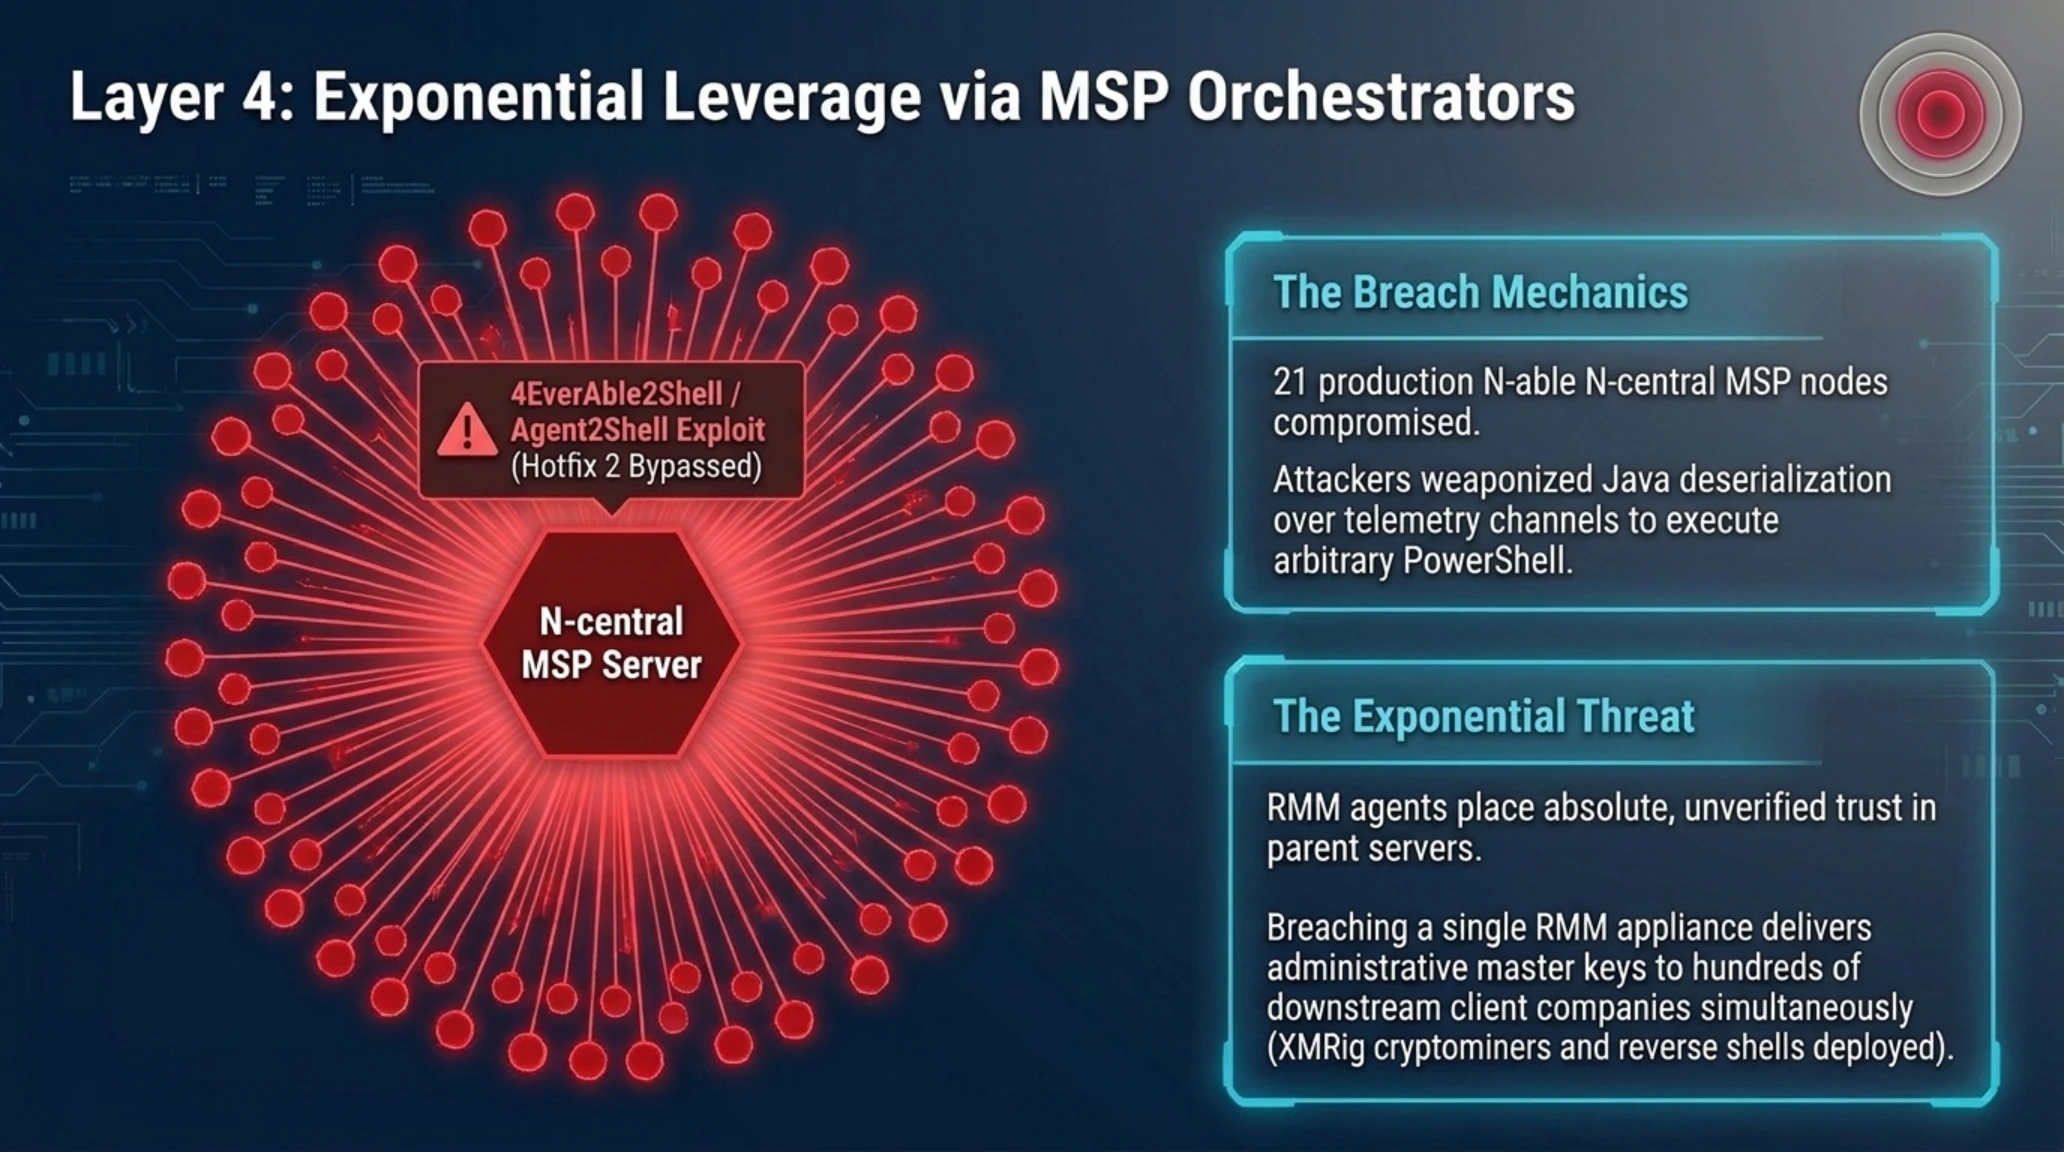
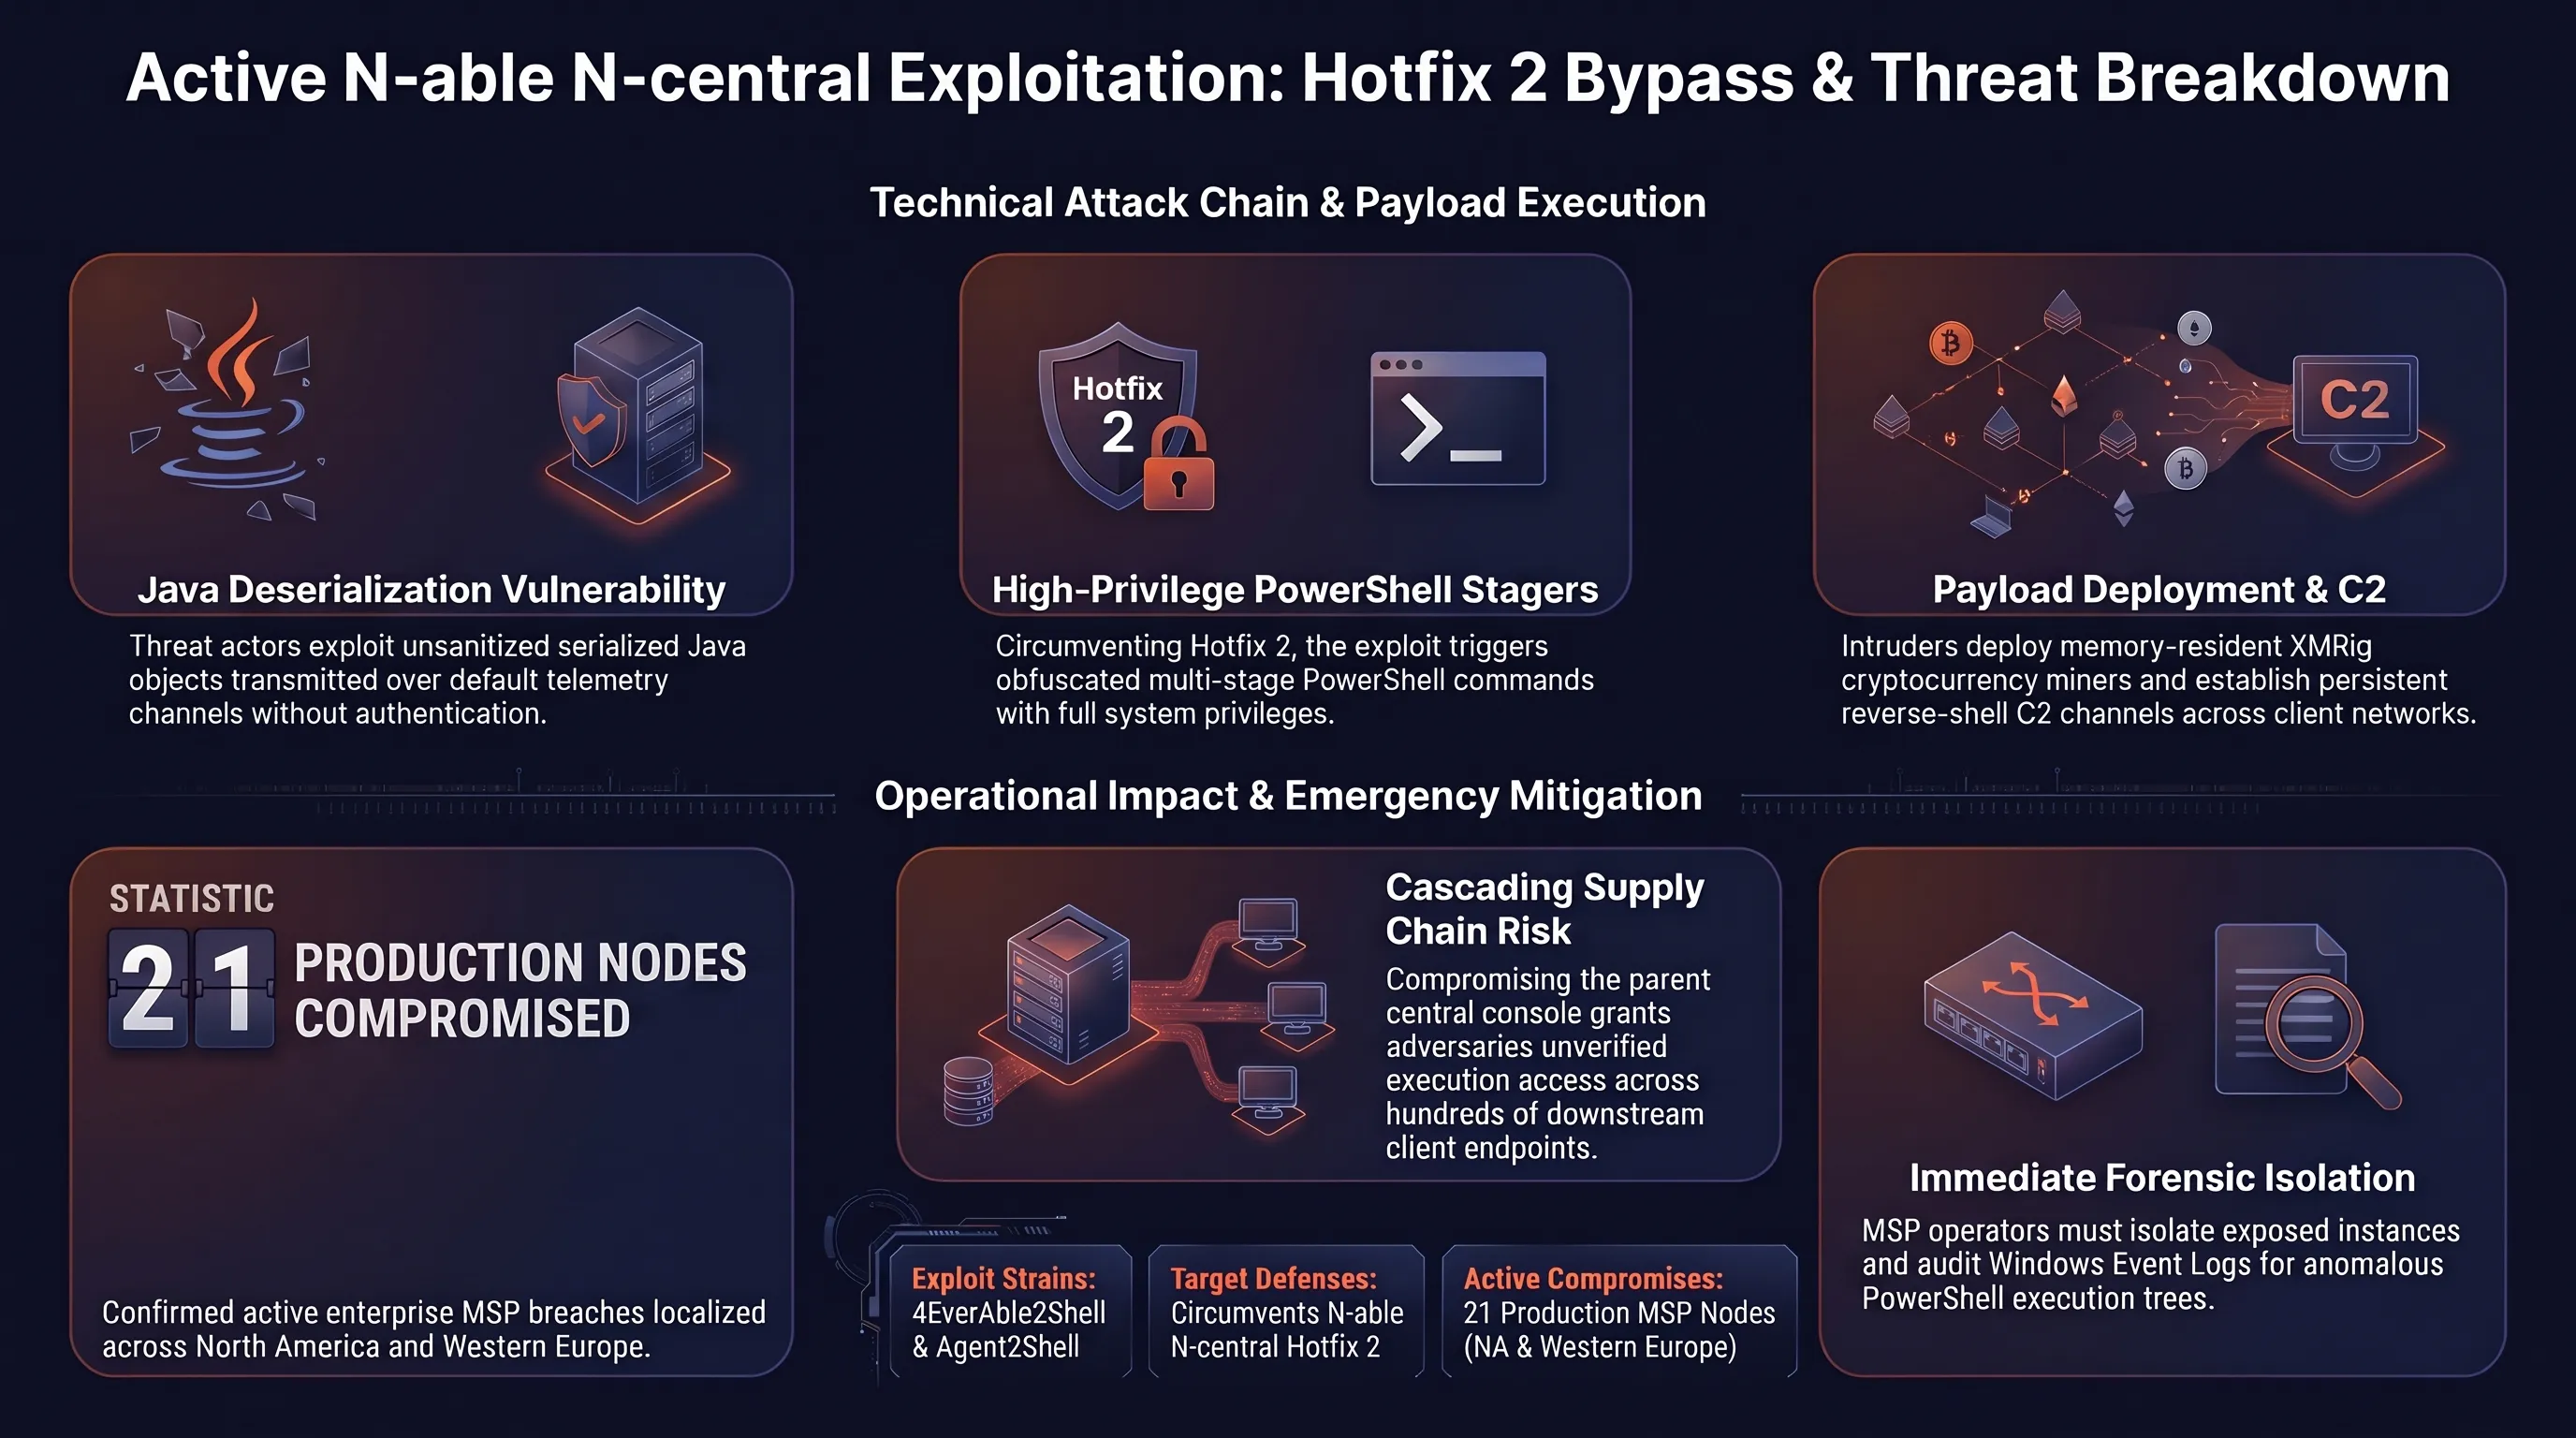
أكدت التقارير الاستخباراتية الصادرة عن فرق تحليل التهديدات في شركتي هانتريس (Huntress) ورابيد 7 (Rapid7) وقوع حملة اختراقات واسعة ونشطة تستهدف منصة الإدارة والمراقبة عن بعد N-able N-central، والتي تعتمد عليها مئات الشركات العالمية لمزودي الخدمات المدارة (MSPs) لإدارة البنية التحتية لآلاف العملاء من الشركات والمؤسسات. وقد نجح المهاجمون في ابتكار أسلوب هجومي متقدم يبطل مفعول حزمة التحديثات الأمنية الثانية (Hotfix 2) باستخدام أداتي استغلال مخصصتين تعرفان باسم 4EverAble2Shell وAgent2Shell.
وتستغل هذه الأدوات ثغرات عميقة في آلية معالجة وإلغاء تسلسل كائنات بيانات جافا (Java Deserialization) داخل قنوات الاتصال وتلقي التقارير من برمجيات العميل نحو الخادم المركزي. وبسبب غياب التحقق الصارم من صحة الحزم البرمجية القادمة من جهة العميل، يتمكن المهاجمون غير المصادقين من حقن وتنفيذ أوامر باور شيل (PowerShell) عشوائية بأعلى صلاحيات النظام على خوادم ويندوز سيرفر المستضيفة.
وتؤكد التحقيقات الميدانية الموثقة أن المهاجمين قاموا، بعد السيطرة على خوادم N-central، بنشر برمجيات مشفرة ومعقدة، شملت تثبيت أدوات سرية لتعدين عملة مونيرو الرقمية (XMRig)، بالإضافة إلى زرع أبواب خلفية تضمن بقاء الاتصال الدائم وفتح قنوات اختراق نحو شبكات المؤسسات التابعة لكل مزود خدمة. وقد تم تأكيد اختراق ما لا يقل عن 21 خادما مؤسسيا حتى الآن.
مصفوفة تقييم المخاطر السيبرانية واستراتيجيات الدفاع
| متجه التهديد / الثغرة | مستوى الخطورة | إجراءات الاحتواء والدفاع السيبراني |
|---|---|---|
| استغلال تجاوز التحديث الثاني (Agent2Shell) | حرج جدا | عزل واجهات الإدارة العامة لمنصة N-central فورا وحظر منافذ العميل في الجدران النارية. |
| حقن نصوص باور شيل وتثبيت معدنات العملات | مرتفع | تفعيل سجلات تدقيق كتل الأوامر البرمجية ومراقبة مؤشرات استهلاك المعالجات في الخوادم. |
| التحرك العرضي نحو شبكات عملاء الشركات | محمي / معالج | تعطيل الثقة التلقائية في برمجيات العميل وإلزام التوقيع عبر رموز مميزة محلية ومؤقتة. |
| زرع الأبواب الخلفية وبرمجيات الفدية المتسلسلة | حرج جدا | فحص سلامة وتكامل ملفات النظام بأدوات تدقيق خارجية مستقلة وتفكيك مصفوفات الصلاحيات. |
ويمثل هذا الاختراق تهديدا مباشرا وشاملا لجميع المؤسسات والشركات المستفيدة من خدمات هؤلاء المزودين؛ حيث إن برمجيات العميل المثبتة على آلاف الحواسيب والخوادم التابعة للعملاء تثق ثقة عمياء ومطلقة في الأوامر الصادرة من خادم N-central المركزي، وتقوم بتنفيذ أي أمر تشغيلي دون اعتراض.
وقد وجهت فرق الاستجابة للطوارئ نداء عاجلا لجميع مديري منصات الخدمات المدارة لفصل خوادمهم فورا عن الإنترنت العام، وإجراء تدقيق شامل لسجلات أحداث ويندوز لرصد أي استدعاء غير طبيعي لعمليات باور شيل أو اتصالات مشبوهة بخوادم تعدين العملات المشفرة.
تحليل تيكين: لماذا تحول مزودو الخدمات المدارة (MSPs) إلى الهدف الأول في حروب سلاسل التوريد؟
تؤكد الرؤية الاستراتيجية لهيئة تحرير تيكين أن ساحات الحرب السيبرانية الحديثة انتقلت نحو تحقيق أقصى عائد عملياتي بأقل مجهود ممكن. فلم يعد المهاجمون يبددون مواردهم في اختراق مئات الشركات المتوسطة بصورة فردية؛ بل أصبح استهداف مزود خدمة مدارة (MSP) واحدا يمنحهم مفتاح الدخول الرئيسي إلى الحواسيب، والبيانات المالية، وقواعد البيانات لجميع عملاء ذلك المزود دفعة واحدة.
إن منصات الإدارة والمراقبة مثل N-central تتمتع بطبيعتها بصلاحيات إدارية عليا وإعفاءات استثنائية من قيود جدران الحماية لتتمكن من أداء مهام الصيانة عن بعد. وعندما يصاب هذا النظام المحوري بعيوب برمجية بدائية مثل ثغرات إلغاء تسلسل جافا، فإنه يتحول فورا إلى أكبر سلاح لترويج البرمجيات الخبيثة داخل الشبكات التي كان يفترض به حمايتها.
ويثبت فشل التحديث الأمني الثاني أن ترقيع الثغرات بصورة متعجلة دون مراجعة معمارية خطوط الاتصال يظل علاجا مؤقتا يفتح المجال لتطوير أدوات تجاوز أسرع. ويبقى الملاذ الحقيقي لمنصات RMM هو إعادة بناء قنوات الاتصال استنادا إلى التشفير غير المتماثل ثنائي الاتجاه، واشتراط توقيع رقمي مستقل لكل أمر تنفيذي، وفرض قيود مشددة على سلوك العمليات الفرعية في أنظمة العملاء.
المحور الخامس: تصفية اضطرارية لأصول إيثريوم بواسطة BTCS؛ حماية مركز اقتراض بقيمة 64 مليون دولار في آفي
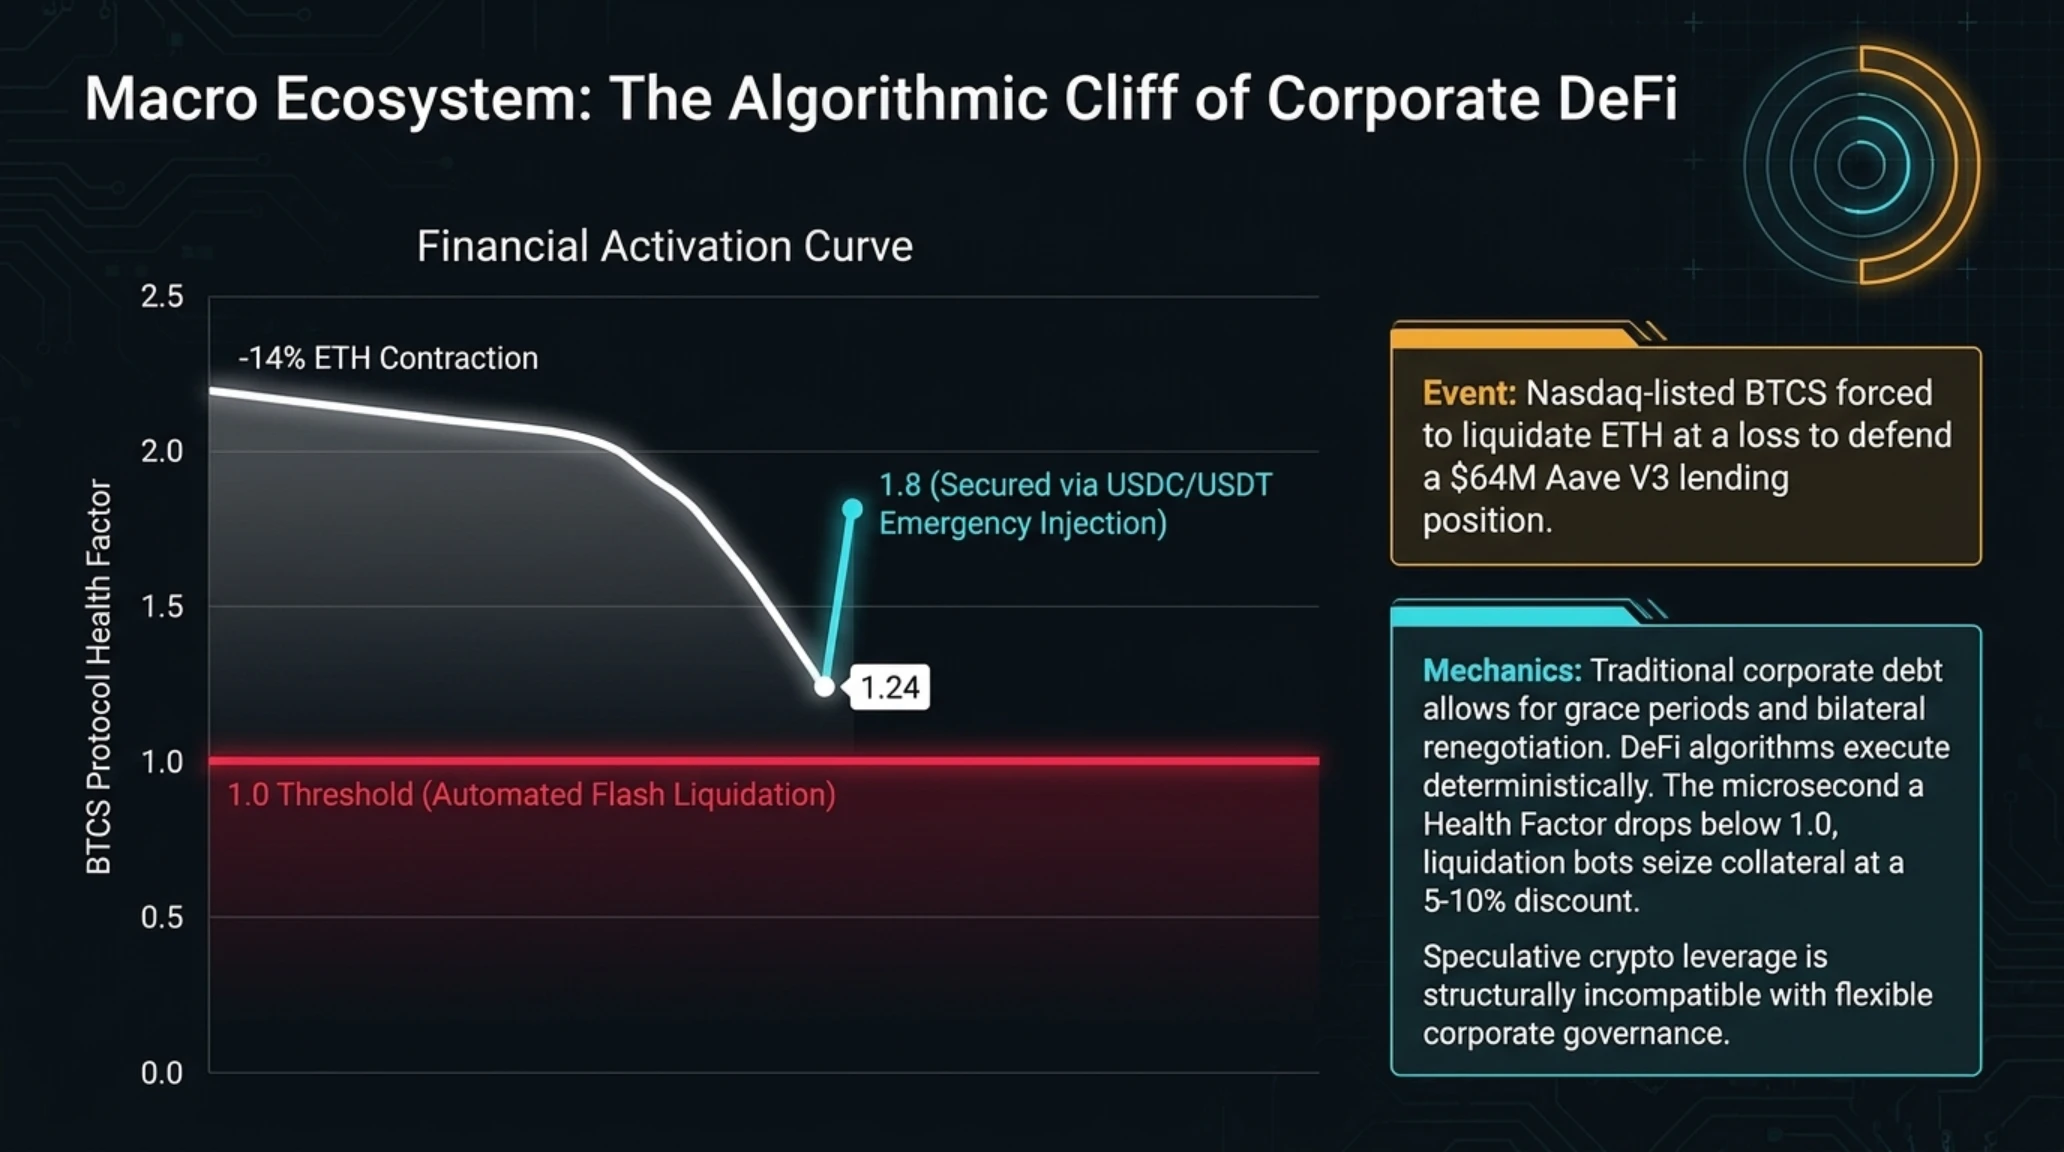
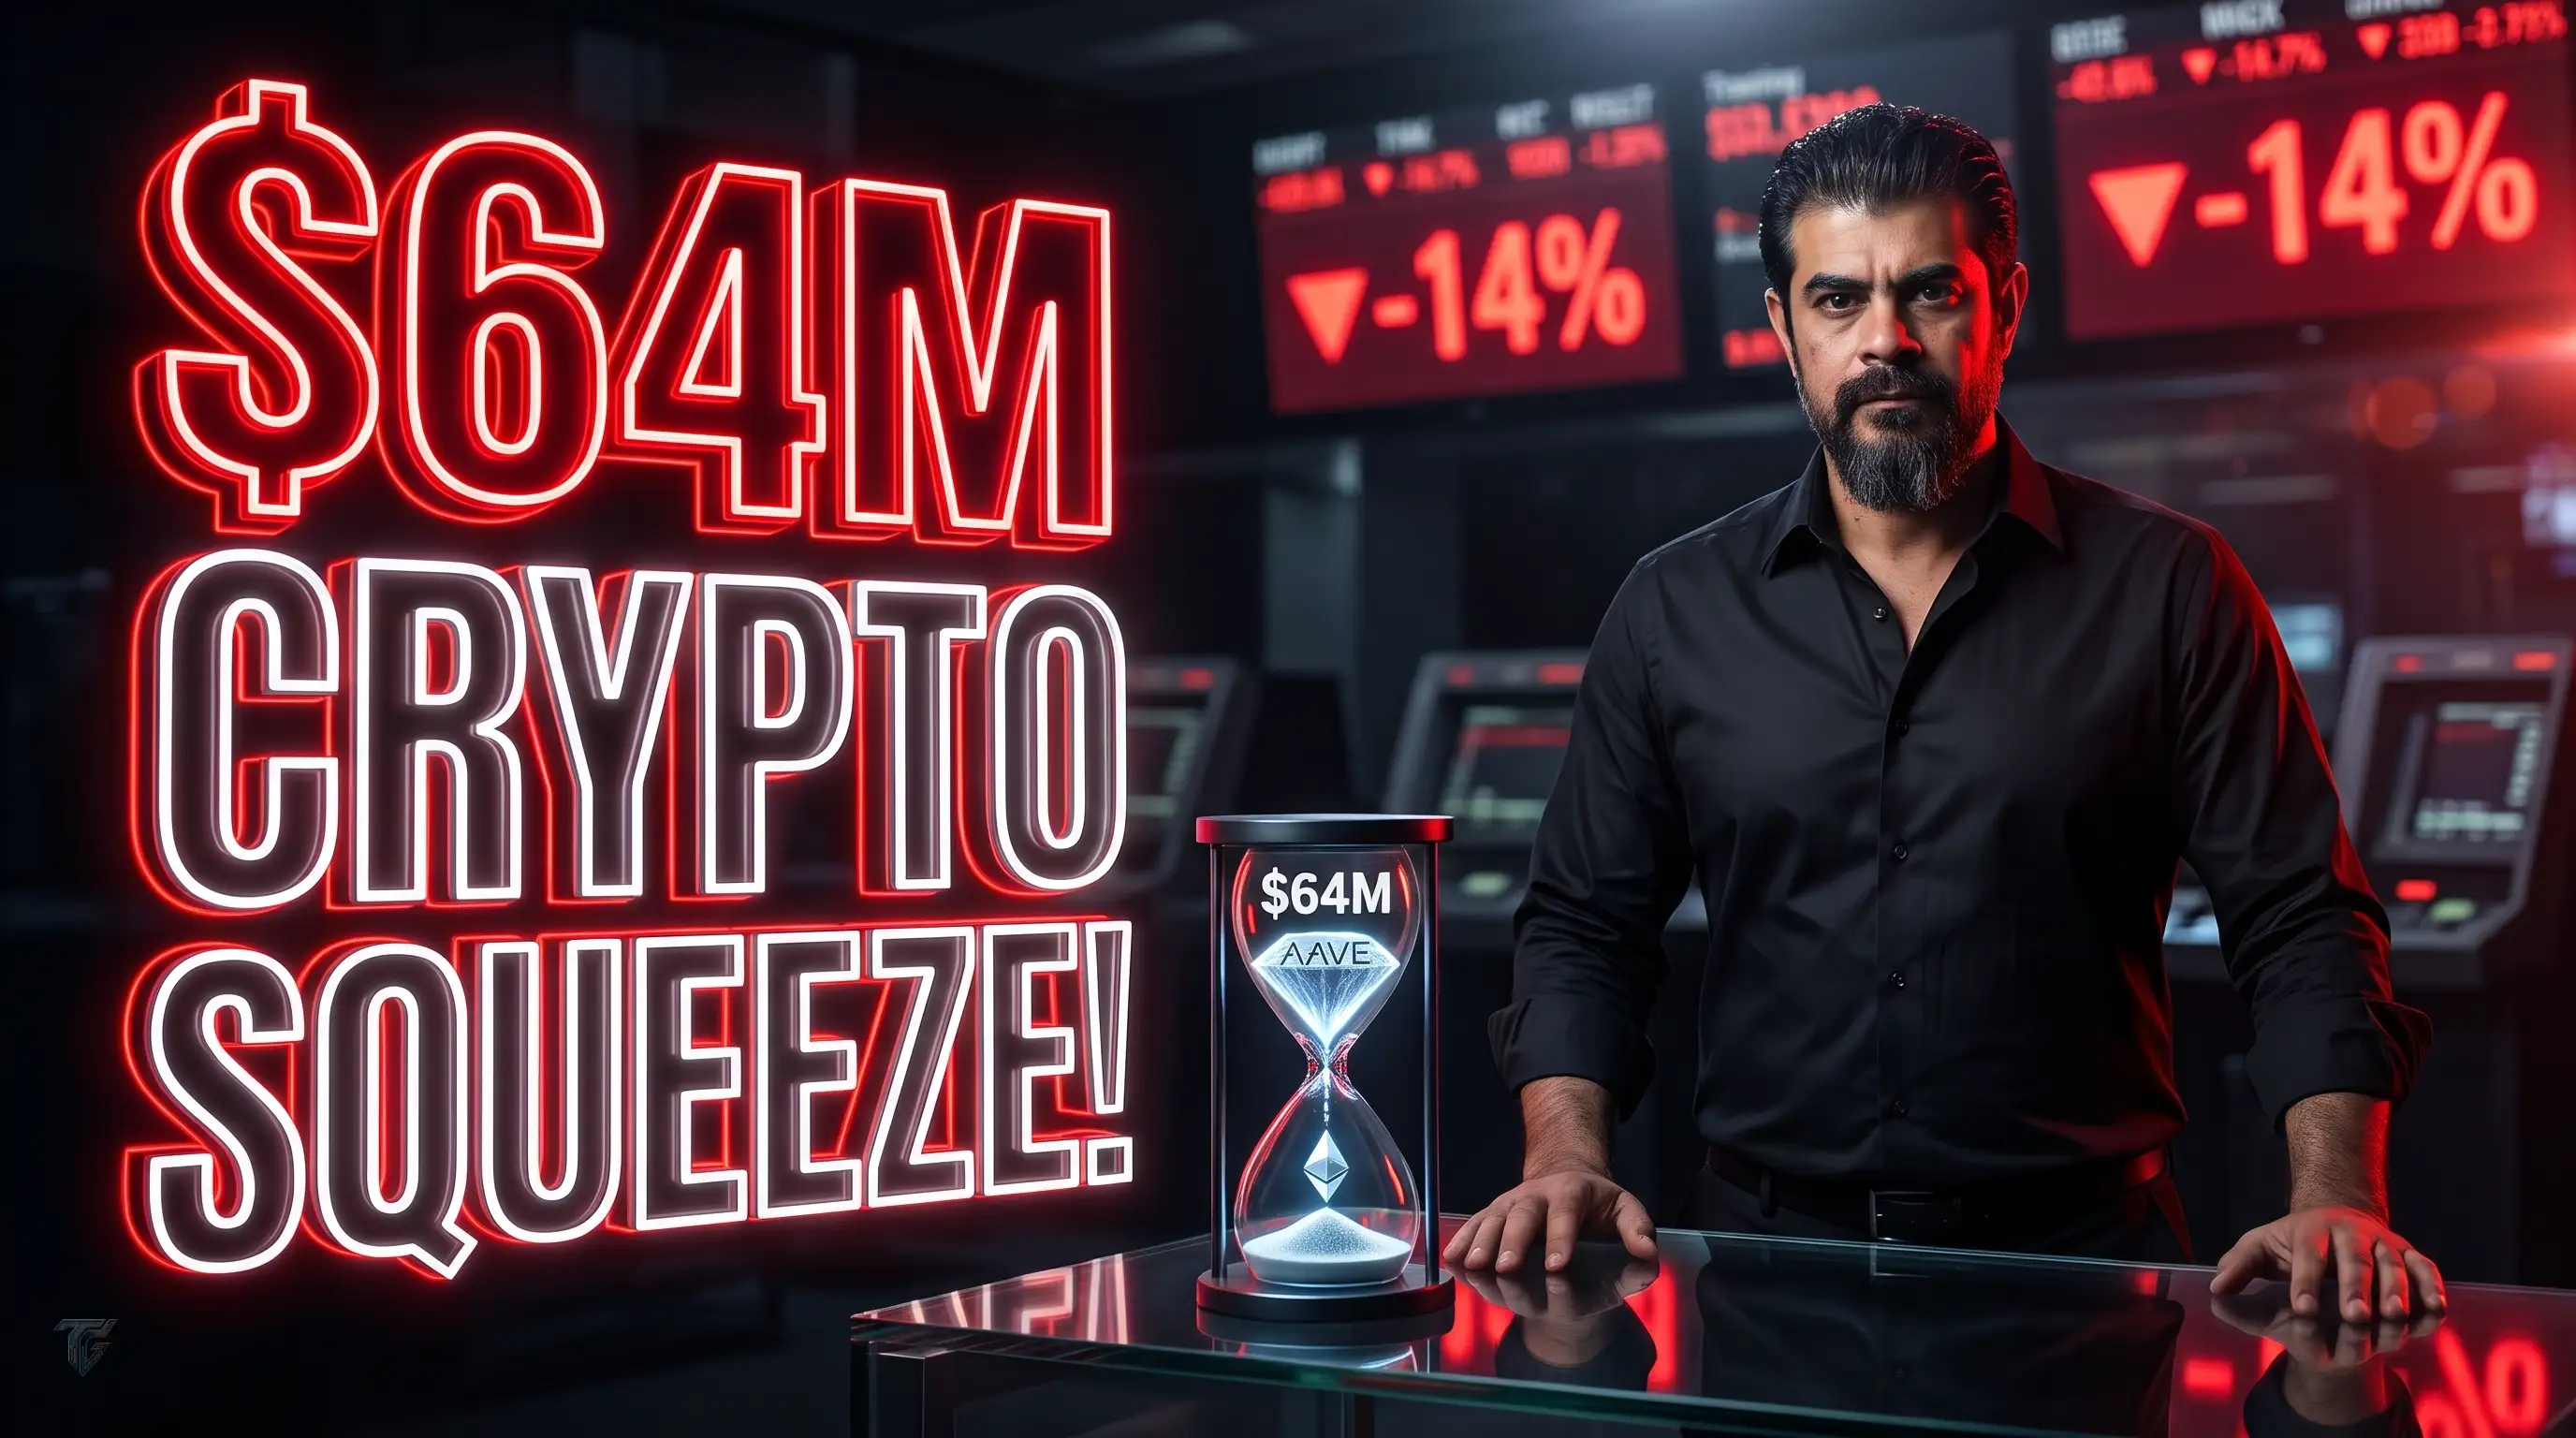
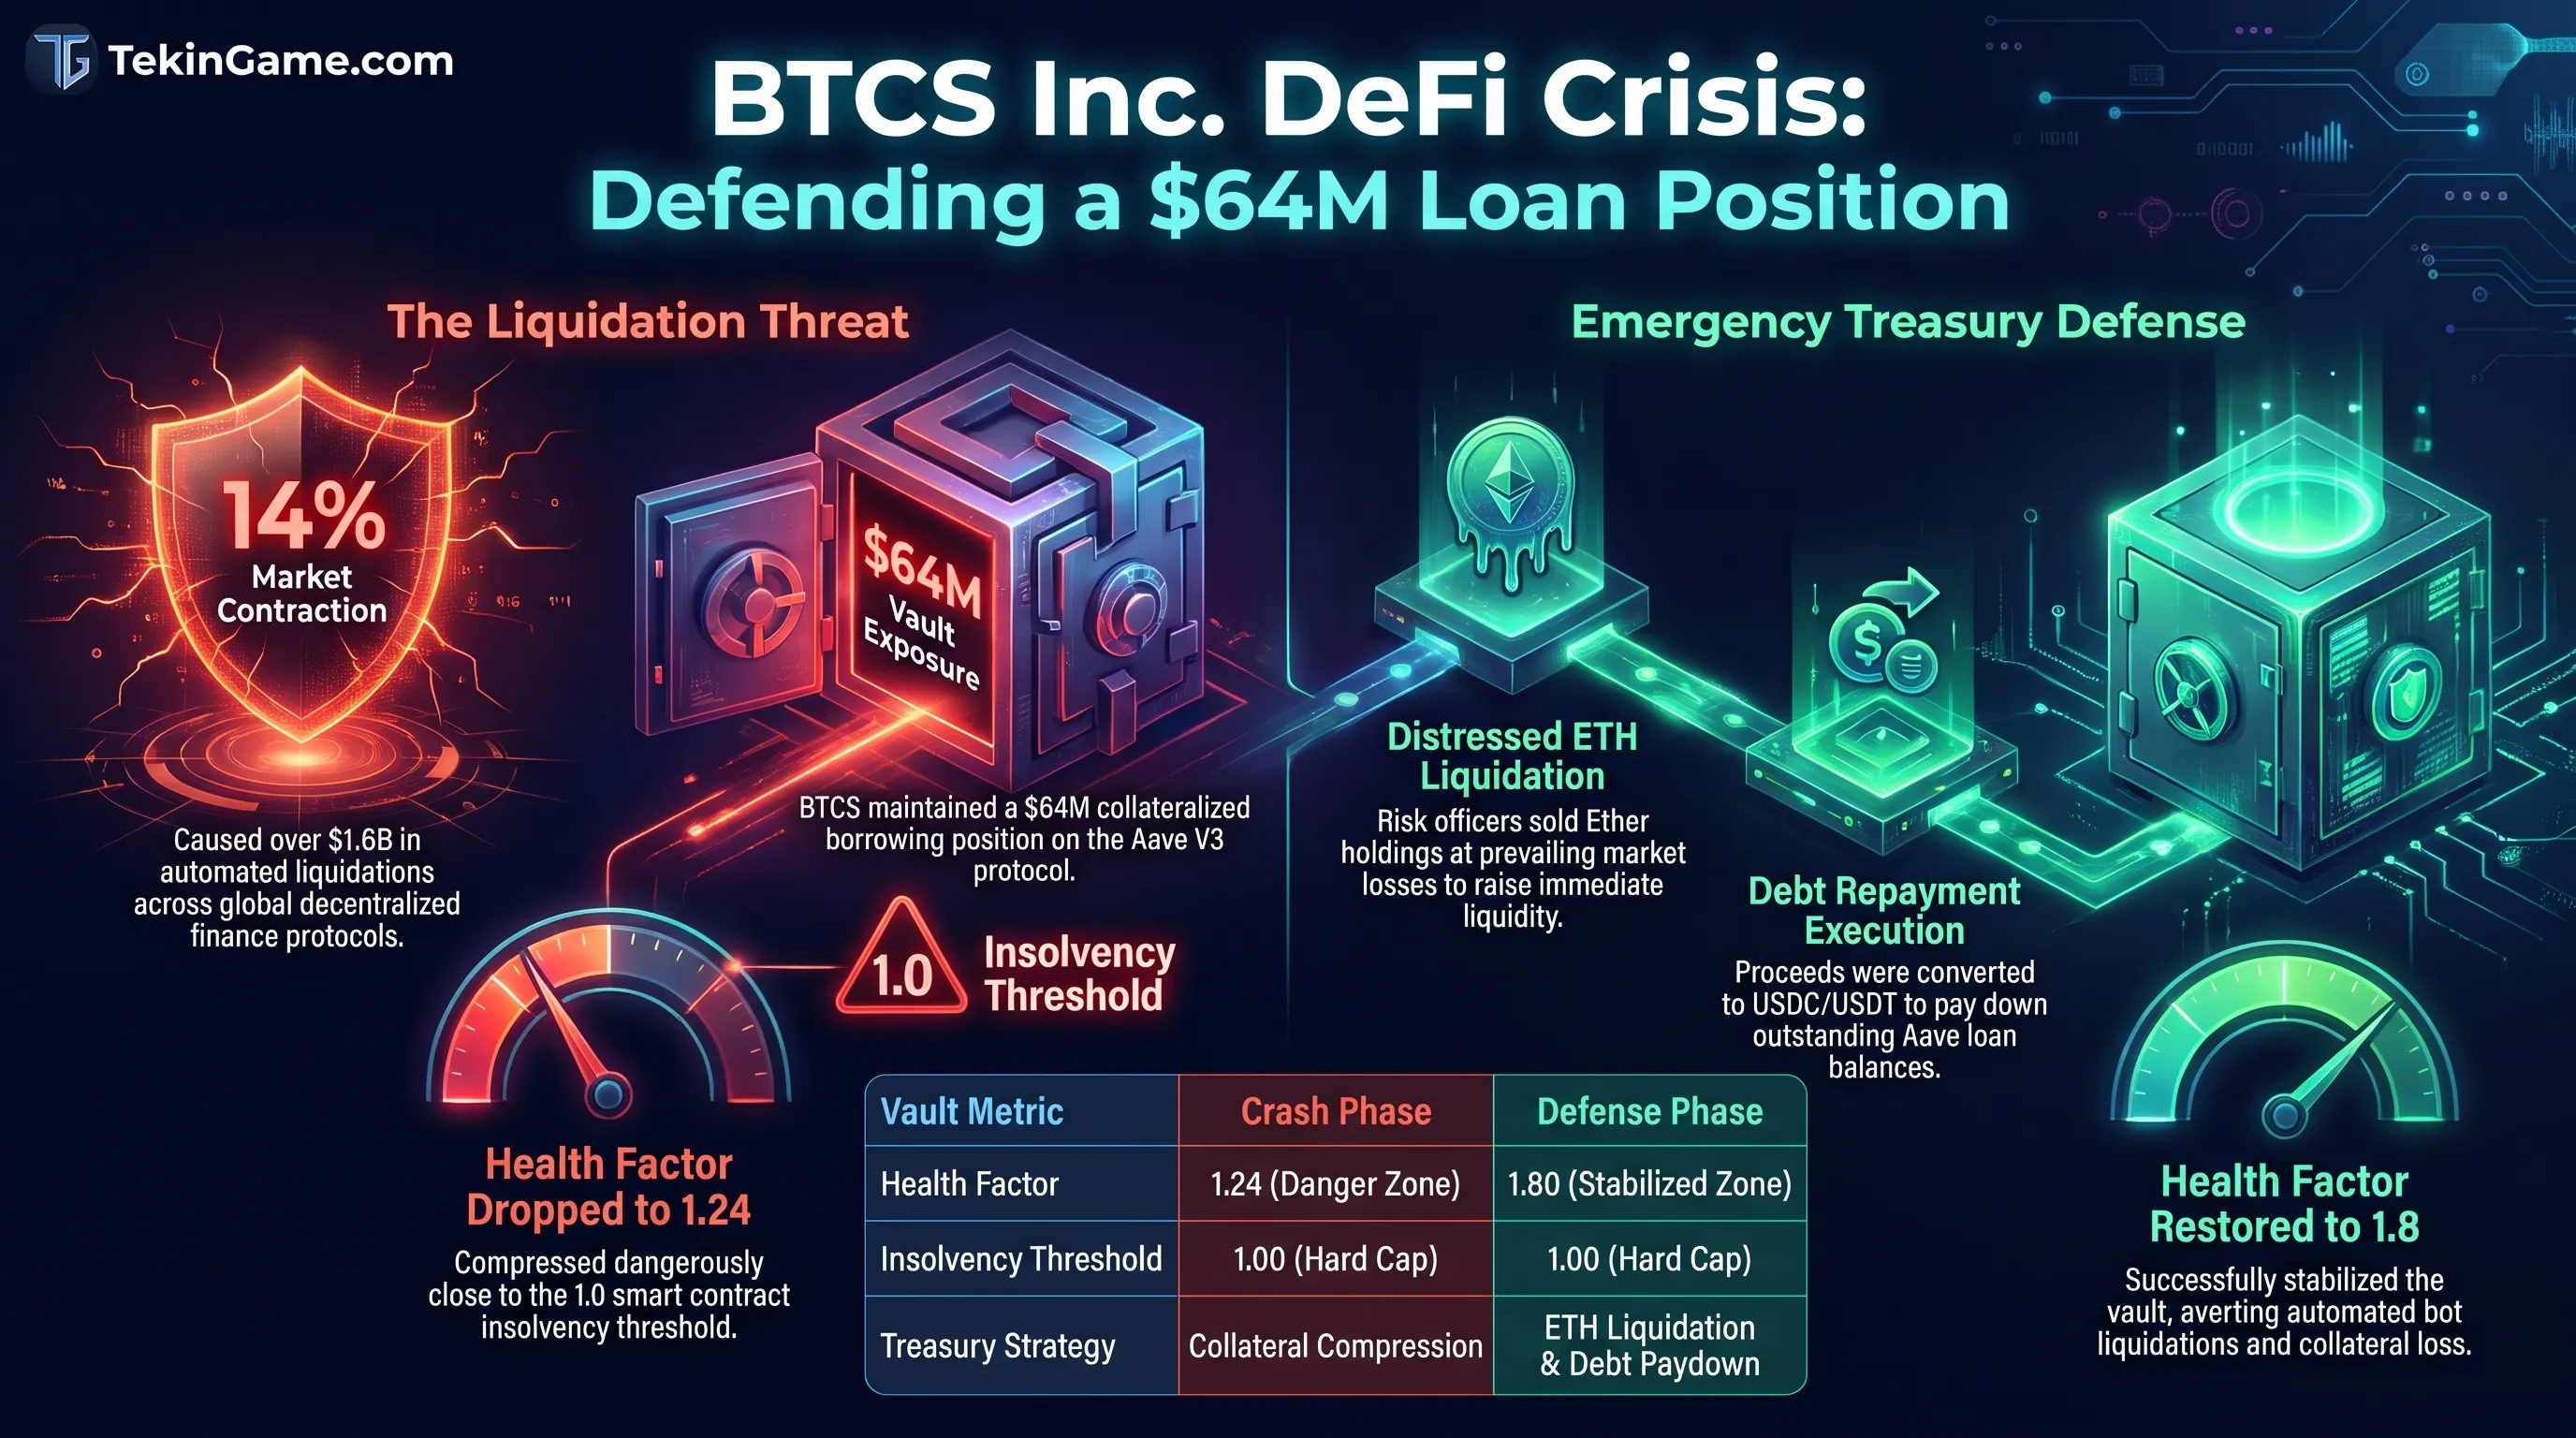
أكدت شركة إدارة الأصول الرقمية بي تي سي إس (BTCS)، المدرجة في بورصة ناسداك الأمريكية، قيامها بعمليات بيع استثنائية وسريعة لجزء من احتياطياتها من عملة إيثريوم وسجلت خسائر دفترية ملحوظة، إثر هبوط مفاجئ في أسواق العملات الرقمية بنسبة تجاوزت 14 بالمئة. وجاء هذا القرار الدفاعي العاجل لمنع التصفية التلقائية القسرية لقرضها المضمون بضمانات تشفيرية والبالغة قيمته 64 مليون دولار على بروتوكول الإقراض اللامركزي آفي الإصدار الثالث (Aave V3).
وقد أشعل الهبوط السعري الخاطف لإيثريوم في الأسواق العالمية موجة تسييل خوارزمية ضخمة تجاوزت قيمتها 1.6 مليار دولار عبر مختلف منصات التمويل اللامركزي (DeFi). وأدى هذا الانخفاض الحاد إلى تراجع مؤشر عامل الأمان الصحي (Health Factor) الخاص بمركز اقتراض شركة BTCS في بروتوكول آفي إلى المستوى الحرج 1.24؛ وهو خط خطر يدفع العقود الذكية تلقائيا ودون أي تدخل بشري إلى عرض الضمانات في مزادات تصفية علنية مع فرض غرامات مالية باهظة في حال تراجعه دون مستوى 1.0.
ولتفادي مصادرة الأصول وضياع القيمة الرأسمالية، قام فريق إدارة المخاطر في الشركة ببيع مئات من عملات إيثريوم عند أدنى مستويات الأسعار، واستخدام عوائد العملات المستقرة مثل USDC وتيثر لسداد جزء من الالتزامات المستحقة ورفع مؤشر عامل الأمان مجددا إلى المستوى المطمئن 1.80. وعلى الرغم من أن هذا الإجراء أنقذ المركز المالي من الانهيار التام، إلا أنه كبد الشركة خسارة دفترية حقيقية ستنعكس في نتائجها المالية الفصلية.
لوحة المؤشرات الدائرية ونمو الأصول وحسابات السيولة
| المكون المالي في بروتوكول آفي | حجم السيولة والقيمة السوقية | مستوى إدارة مخاطر الميزانية العمومية |
|---|---|---|
| إجمالي ضمانات إيثريوم في العقد | 32 مليون دولار القيمة الحالية بعد الهبوط | مستقر عند السقف الآمن لسداد العملات المستقرة |
| إجمالي الديون المستحقة القائمة | 24 مليون دولار موزعة بين USDC وتيثر | تم خفضها لرفع مؤشر الأمان الصحي إلى 1.80 |
| الدرع المالي الاحتياطي للطوارئ | 8 ملايين دولار سيولة نقدية جاهزة | تم ضخها سريعا لصد روبوتات التصفية الخوارزمية |
| رسوم وتكاليف تسوية المعاملات | 4 ملايين دولار مخصصة لرسوم الغاز والانزلاق | محسوبة بدقة لضمان عدم تعطل أوامر السداد |
وأحدثت هذه التطورات صدمة قوية بين المستثمرين في الأسواق المالية التقليدية الذين اشتروا أسهم شركات الخزانة الرقمية كأداة استثمار غير مباشرة، مما أظهر بوضوح المخاطر المترتبة على ربط نماذج التقارير المالية المؤسسية بالرافعة المالية المشفرة.
ويشير خبراء الاقتصاد الرقمي إلى أن اعتماد ميزانيات الشركات المدرجة في البورصات على مراكز اقتراض ذات رافعة مالية عالية في بروتوكولات التمويل اللامركزي يجعلها شديدة التأثر بتقلبات السيولة اللحظية وألاعيب كبار المضاربين في منصات التداول.
وأظهرت تجربة BTCS أن مسؤولي الاستثمار في وول ستريت، عند مواجهتهم للصرامة الصامتة لكود العقود الذكية، لا يملكون أي خيار سوى قبول خسائر مرحلية لحماية الكيان الاستثماري من الإفلاس المحقق.
تحليل تيكين: الصراع البنيوي بين العقود الذكية في التمويل اللامركزي والمعايير المحاسبية في وول ستريت
تكشف القراءة النقدية لهيئة تحرير تيكين عن التباين الجذري بين المنظومتين. ففي النماذج المصرفية والتمويلية التقليدية، عندما تهبط قيمة الأصول المرهونة مقابل قرض تجاري نتيجة تقلبات السوق، يمتلك المدير المالي مهلة تمتد لأيام أو أسابيع للتفاوض مع البنك، وتقديم خطابات ضمان تكميلية، أو إعادة جدولة الديون. لكن في عالم التمويل اللامركزي (DeFi)، لا تملك الخوارزميات أي مشاعر، أو صبر، أو مرونة قانونية.
لقد تمت برمجة العقود الذكية الحاكمة لبروتوكول آفي لتمنح سلامة واستقرار كامل البروتوكول أولوية مطلقة على حساب مصلحة أي مستثمر فردي. وبمجرد هبوط معامل الأمان الصحي دون الحد الحرج، تنطلق نداءات التصفية وتتدخل روبوتات المضاربة في أجزاء من الثانية للاستيلاء على الضمانات بخصومات مجحفة عبر البلوك تشين. وقد أدركت شركة BTCS أن الوقت في قطاع التمويل اللامركزي يقاس بالثواني الزمنية لتوليد الكتل (Block Time)، وليس بساعات عمل بورصة نيويورك.
ويعد هذا الدرس إنذارا مبكرا لموجة الشركات الناشئة التي حولت سيولتها النقدية إلى أصول ويب 3. وتتوقع تيكين أن تلجأ خزائن الشركات في المرحلة المقبلة إلى مجمعات الإقراض المؤسسي المنظمة والخاضعة للضوابط، والتي تتيح نوافذ زمنية مرنة لإعادة هيكلة الضمانات، بدلا من تعريض استقرارها المالي لتقلبات المضاربات الليلية لحيتان العملات الرقمية.
المحور السادس: تحول جذري في نظام مصادقة نينتندو؛ إنهاء تسجيل الدخول عبر آبل وغوغل لتأمين سويتش 2
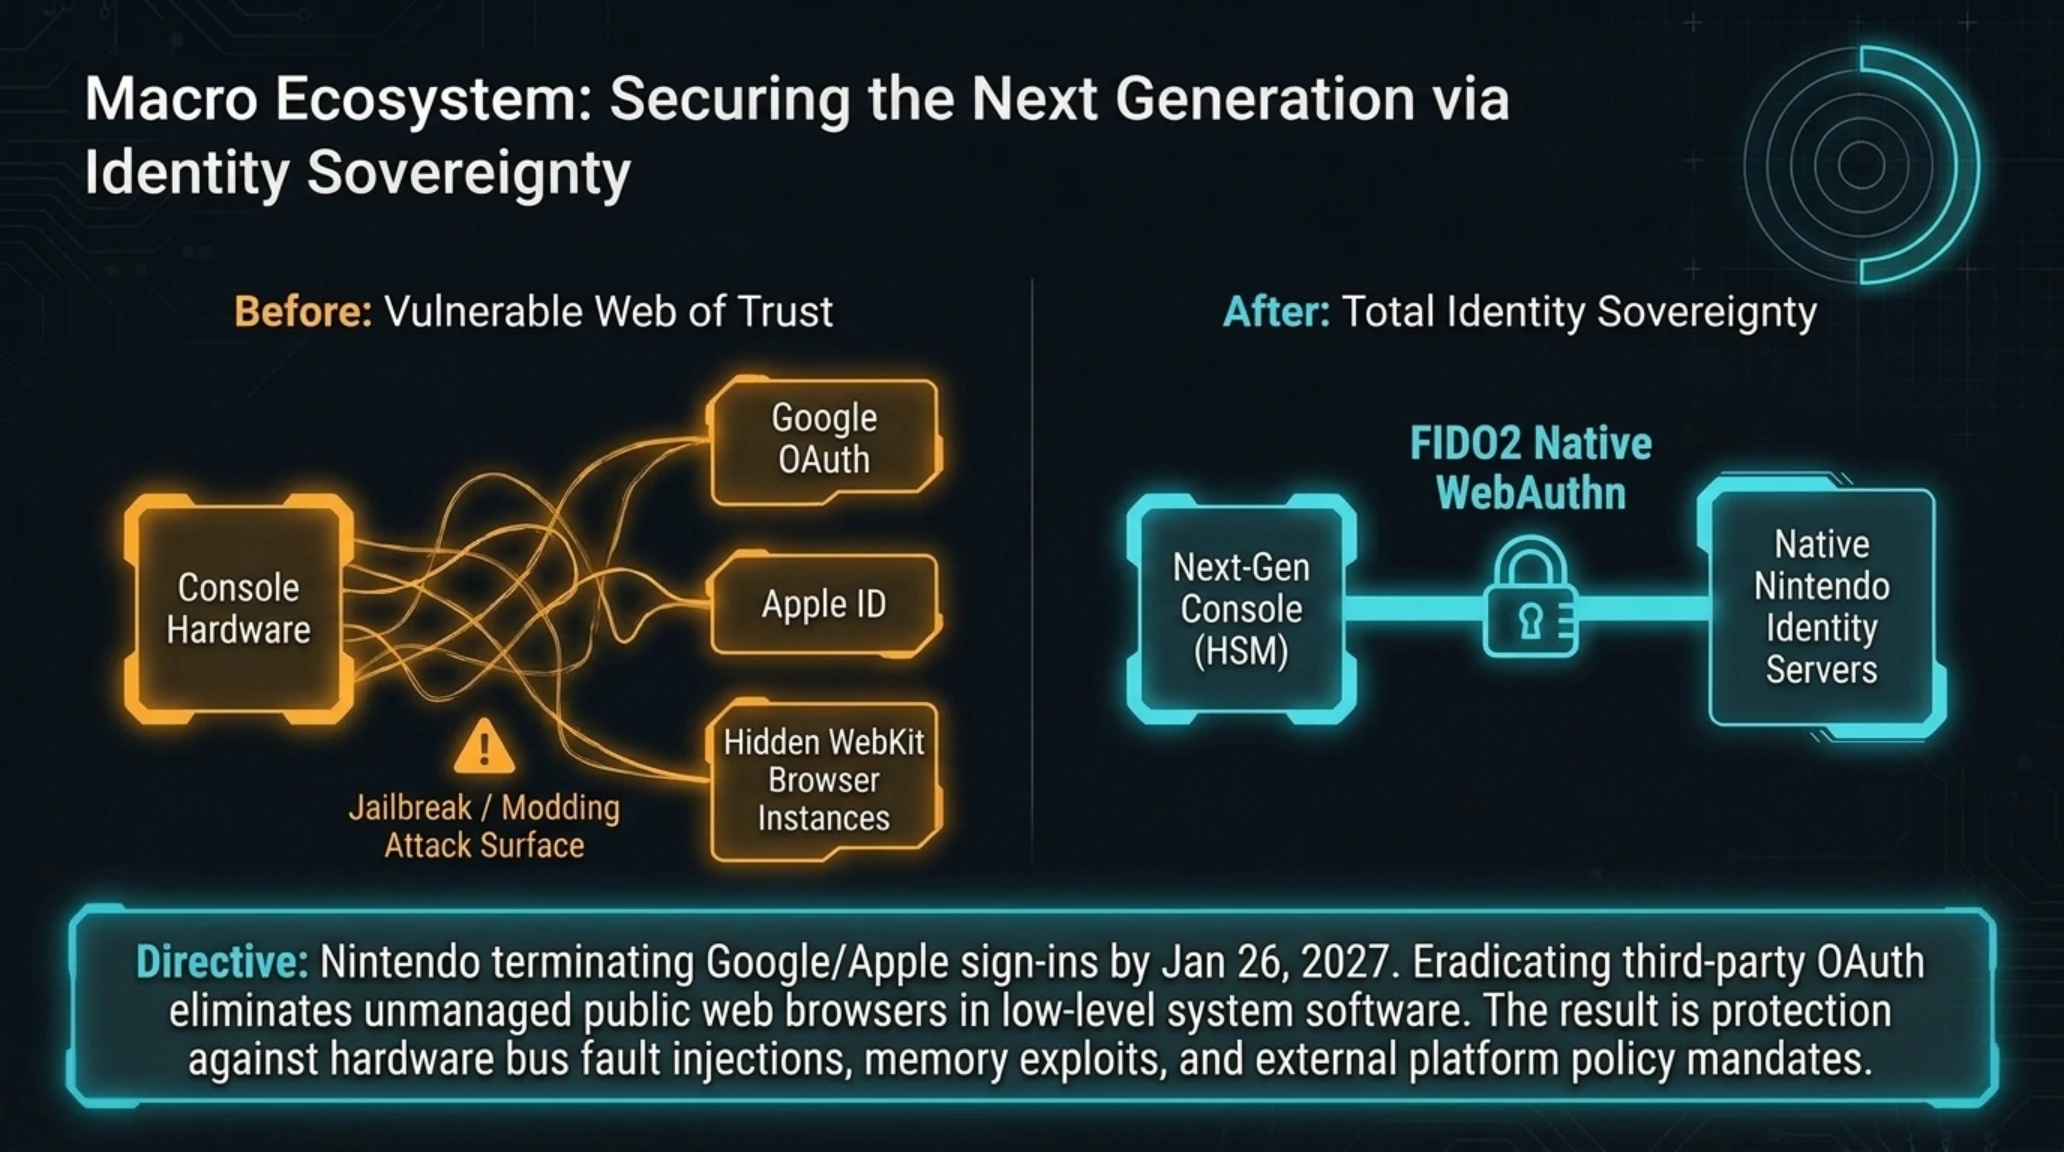
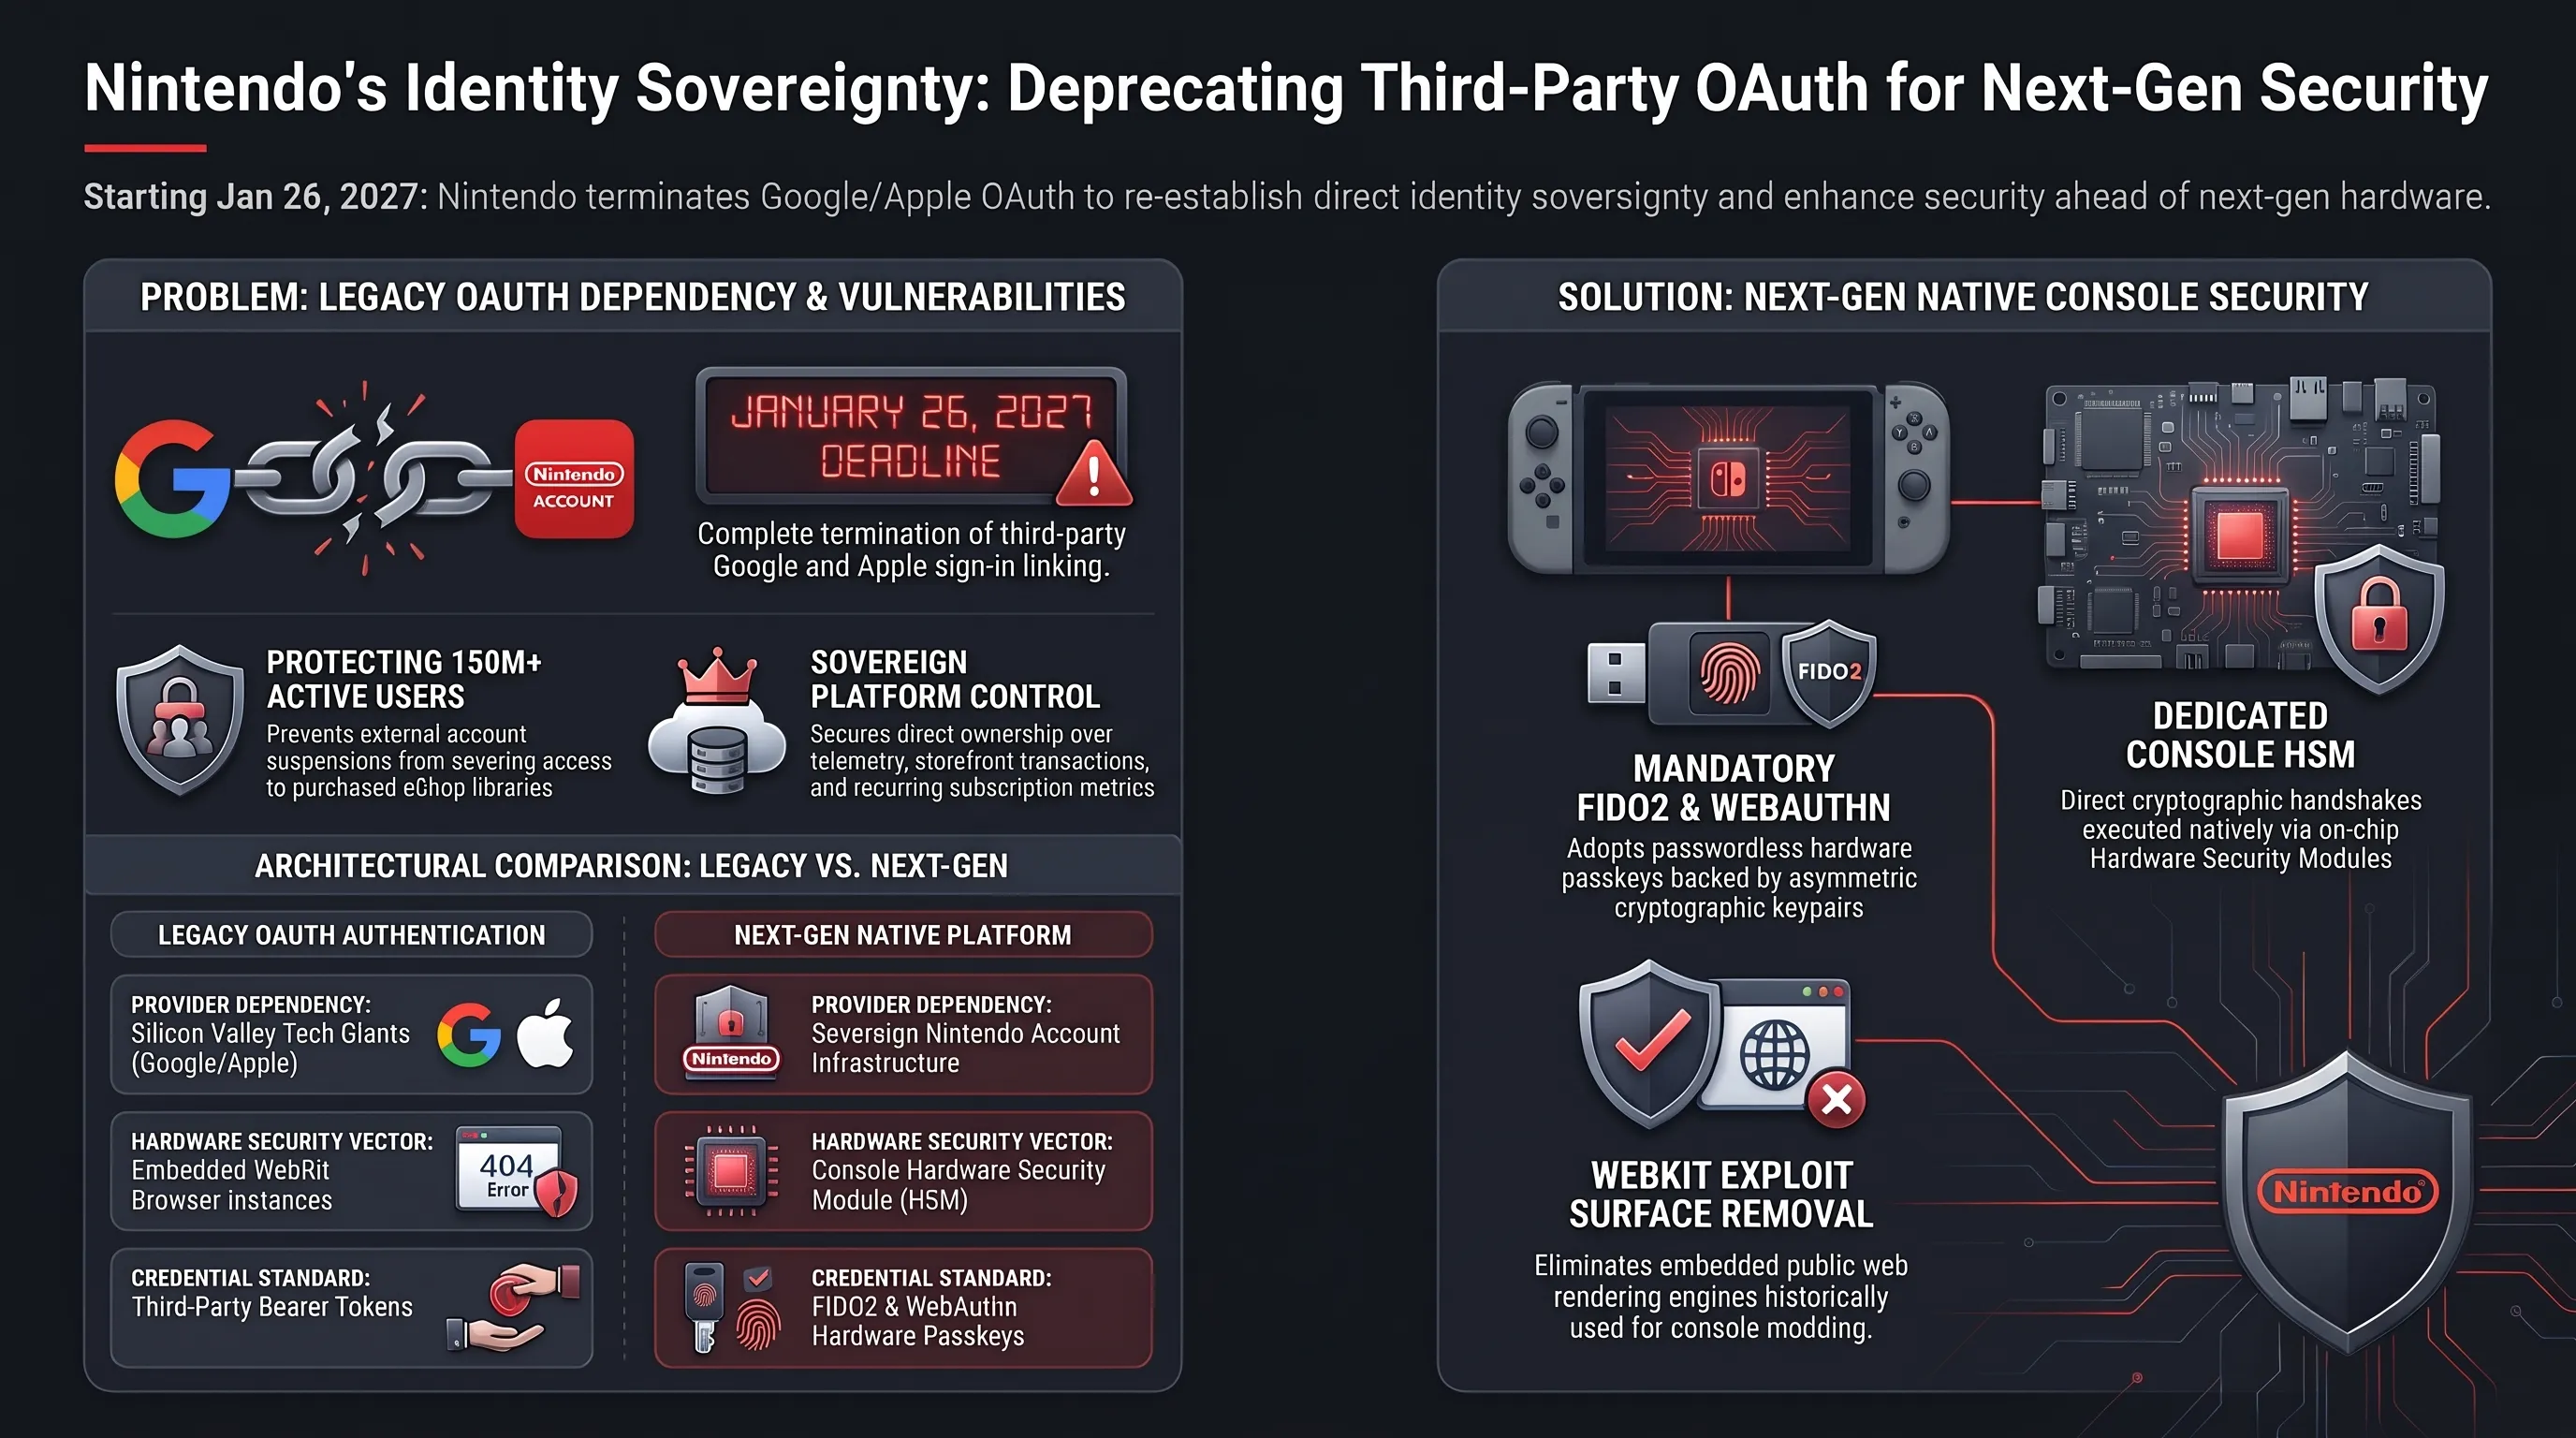
أعلنت شركة نينتندو اليابانية، في بيان رسمي موجه لقاعدتها الجماهيرية العالمية، أنها ستوقف نهائيا إمكانية ربط وتسجيل الدخول إلى حسابات نينتندو عبر خدمات آبل وغوغل اعتبارا من 26 يناير 2027. وطالبت الشركة جميع اللاعبين بضرورة تعيين كلمات مرور أصلية مباشرة، وتفعيل مفاتيح المرور الرقمية الحديثة (Passkeys)، وربط أدوات التحقق بخطوتين عبر قنواتها المستقلة دون وسيط خارجي.
وتعد هذه الخطوة تحركا استراتيجيا بالغا لإنهاء اعتماد نينتندو على أطر المصادقة الخارجية (OAuth) التابعة لعمالقة وادي السيليكون. ففي الوضع الراهن، إذا واجه المستخدم مشكلة تقنية أدت إلى حظر حسابه في غوغل أو تغيير سياسات حساب آبل، فإنه يفقد القدرة على الوصول إلى ألعابه الرقمية المشتراة بمئات الدولارات في متجر نينتندو الرقمي (eShop)، مما يحمل الشركة أعباء دعم فني هائلة ونزاعات متكررة.
ويربط محللو صناعة الألعاب هذا القرار الحاسم باستعدادات نينتندو المكثفة لإطلاق خليفة منصتها الناجحة نينتندو سويتش. ويمثل رفع مستوى معايير المصادقة إلى أحدث بروتوكولات الأمان العتادية (WebAuthn) واستخدام وحدات المعالجة الأمنية المخصصة جزءا محوريا من استراتيجية الشركة لمكافحة القرصنة، ومنع النفاذ غير المصرح به، وسد ثغرات كسر الحماية (Jailbreak) في منصة الجيل العاشر القادمة.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
دليل المصطلحات التقنية المتخصصة
وتتيح هذه السيادة الرقمية الجديدة لنينتندو حماية بيانات أنماط الشراء وسلوكيات اللاعبين واشتراكات الخدمات السحابية من التدخلات وسياسات مشاركة البيانات الإلزامية التي يفرضها متجرا آبل وغوغل في منظوماتهما البرمجية.
واستقبل مجتمع مطوري الألعاب وخبراء الأمن السيبراني هذه الخطوة بترحيب واسع، معتبرين اعتماد معايير FIDO2 خطوة نموذجية لحماية هويات المستخدمين وعلامة فارقة تقربنا من الكشف الرسمي عن عتاد سويتش 2.
تحليل تيكين: كيف يمهد استقلال المصادقة الرقمية الطريق لإطلاق منصة نينتندو للجيل الجديد؟
يوضح فريق أبحاث صناعة الألعاب في تيكين أن مبادرة نينتندو تتجاوز مجرد تعديل شكلي في واجهة تسجيل الدخول. لقد كانت منصة نينتندو سويتش الحالية واحدة من أكثر الأجهزة عرضة لعمليات كسر الحماية البرمجية عبر استغلال أخطاء الذاكرة وثغرات معالجة متصفح الويب المدمج. وكان المتصفح الخفي، الذي يتم استدعاؤه لتسجيل الدخول عبر المنصات الاجتماعية الخارجية، البوابة الأساسية التي نفذ منها قراصنة التعديل لاختراق نظام التشغيل.
وبإلغاء أطر المصادقة الخارجية بالكامل، تتخلص نينتندو من الحاجة لتضمين محركات تصفح إنترنت مفتوحة في الطبقات الأولى لنظام تشغيل جهازها القادم. وستتم كافة عمليات التحقق عبر تبادل مفاتيح تشفير غير متماثلة ومحمية بعتاد الجهاز مباشرة مع خوادم نينتندو، مما يغلق واحدة من أخطر منافذ كسر الحماية.
فضلا عن ذلك، ومع اشتعال المعارك التنظيمية والقانونية بشأن احتكار المتاجر الرقمية والعمولات المفروضة، ترفض نينتندو رهن تجربة لاعبيها أو خدماتها السحابية لشركات وسيطة قد تفرض في المستقبل رسوما أو شروطا تشغيلية تقيد نمو متجرها الرقمي. ويمثل هذا الاستقلال السيادي حجر الزاوية لبناء نموذج اقتصادي متكامل ومستقر لجهاز نينتندو القادم.
التحليل الاستراتيجي الشامل لهيئة تحرير تيكين: تلاقي تهديدات النواة وهشاشة سلاسل التوريد
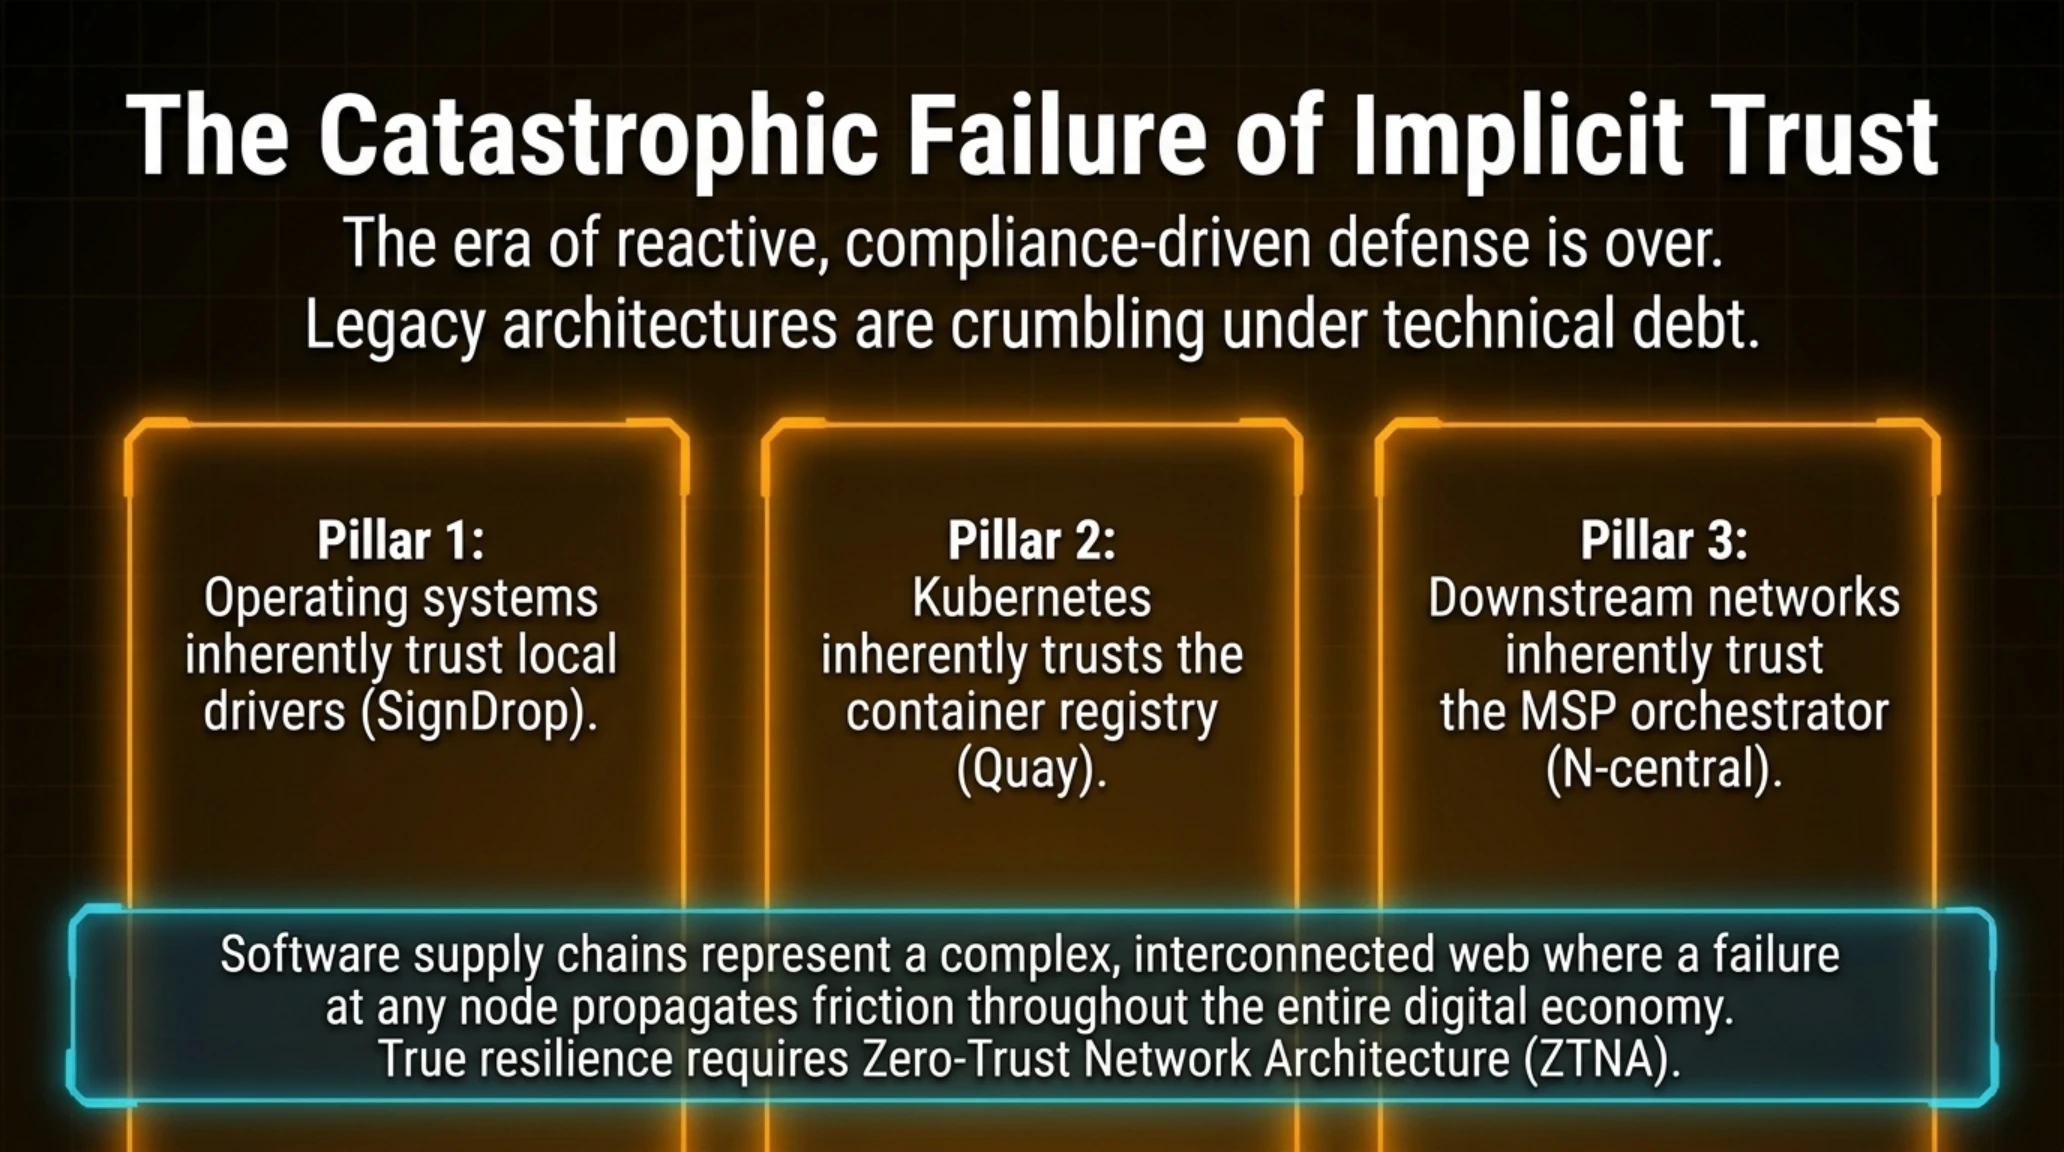
يقدم التحليل المتزامن لأحداث النشرة المسائية ليوم 14 نوفمبر 2026 دليلا قاطعا على حدوث قفزة نوعية في متجهات الهجمات السيبرانية المعاصرة. لقد ولى الزمن الذي كانت فيه المؤسسات تكتفي بتحصين جدران الحماية الخارجية لضمان أمن شبكاتها الداخلية؛ إذ نشهد اليوم استغلالا مباشرا لثغرات نواة أنظمة التشغيل لتجاوز أكثر برمجيات الكشف الطرفي (EDR) تطورا، بالتوازي مع استهداف سجلات الحاويات السحابية لزرع البرمجيات الخبيثة في خطوط الإنتاج البرمجي للشركات.
إن تزامن هذا الاستغلال لنواة ويندوز مع اكتشاف عيوب أمنية حرجة في بوابات سيتريكس واختراق خوادم إدارة الخدمات المركزية مثل N-central يقرع أجراس الخطر من هجمات متعددة الأطراف تستهدف تفكيك الثقة الرقمية. وستواجه المنظمات التي تعتمد على استراتيجيات رد الفعل المتأخر خسائر فادحة تمس سمعتها واستقرارها المالي.
مؤشر نبض السوق | مقياس النضج المعياري ومنحنى تبني S-Curve
وعلى الصعيد المالي والتقني الموازي، أثبتت أحداث اليوم أن الطبيعة غير المرنة للعقود الذكية قد تفرض على الشركات خسائر مالية إجبارية في أوقات الأزمات، في حين تتحرك كبرى شركات الألعاب مثل نينتندو لبناء سيادة أمنية مطلقة واستقلال تام عن عمالقة التقنية لحماية أجهزتها القادمة.
محطة القيادة السيبرانية وسجل تتبع التهديدات البرمجية
وتوضح البيانات المسجلة عبر المجسات الأمنية أن الاعتماد على التحقق التشفيري الصارم للملفات وعزل بيئات تشغيل الحاويات يمثل خط الدفاع الأكثر فاعلية لمواجهة هذه المخاطر المتسلسلة.
ويتعين على الخطط الدفاعية في المؤسسات التركيز على إغلاق كافة منافذ الإدارة المكشوفة لبرمجيات المراقبة عن بعد، وفرض رقابة صارمة على جميع حزم البرمجيات الموردة لفرق التطوير.
الجدول الزمني للعمليات | تسلسل التطورات التقنية وإدارة الأزمات
| المرحلة الزمنية للعمليات | الحدث التقني والأمني البارز | إجراءات الاستجابة والتحولات المحورية |
|---|---|---|
| الساعة 00:00 | كشف ثغرة SignDrop وثغرات ريد هات كواي | رصد ارتفاع فوري في محاولات المسح الآلي للمنافذ عبر الويب. |
| الساعة 06:00 | هبوط أسعار إيثريوم بنسبة 14% وأزمة آفي | شركة BTCS تنفذ بيعا اضطراريا للأصول لدفع خطر التصفية. |
| الساعة 12:00 | إعلان نينتندو إنهاء تسجيل آبل وغوغل | بدء انتقال مستخدمي المنصة نحو مفاتيح المرور العتادية المستقلة. |
| الساعة 18:00 | إطلاق 12 تحديثا لسيتريكس وتنبيه رابيد 7 | عزل خوادم N-central وتطبيق ضوابط صارمة للثقة الصفرية. |
- استجابة سريعة من فرق ريد هات وسيتريكس في طرح تصحيحات طارئة لسد الثغرات الحرجة.
- صمود خوارزميات العقود الذكية في بروتوكول آفي وحماية استقرار السيولة دون الحاجة لتدخل مركزي.
- خطوة استباقية من نينتندو بإلغاء منافذ اختراق المتصفح المدمج لحماية جهاز الجيل العاشر عبر معايير Passkeys.
- بقاء ثغرة SignDrop في ويندوز دون تحديث رسمي مما يبقي الأجهزة عرضة لبرمجيات الفدية.
- هشاشة بنية برمجيات الخدمات المدارة RMM وإمكانية توظيفها لاختراق مئات الشركات التابعة.
- تكبد شركات عامة خسائر دفترية فعلية نتيجة جمود آليات الاقتراض الخوارزمية في أسواق DeFi.
وتؤكد التقييمات النهائية أن الانضباط الصارم في فصل الامتيازات واعتماد آليات الحماية العتادية يمثل السبيل الوحيد لصيانة استقرار الأنظمة الرقمية في ظل تصاعد التهديدات متعددة الطبقات.
وقبل الانتقال إلى استعراض الإجابات عن التساؤلات الشائعة، نقدم فيما يلي قائمة الإجراءات الفورية والمصادر الرسمية المعتمدة للمهندسين ومديري البنية التحتية.
الخلاصة التحريرية وقائمة المصادر والمراجع الرسمية المعتمدة
أكدت الوقائع المسجلة في هذا التقرير المسائي أن الطبقات العميقة للبنية التحتية البرمجية والمالية تتطلب إعادة نظر جذرية وشاملة. فلم يعد الأمن السيبراني مجرد تثبيت رقع برمجية لاحقة لصدور النشرات؛ بل هو انضباط يومي في تقسيم الشبكات، والتحقق المستمر القائم على الثقة الصفرية، والجاهزية التامة للتعامل مع الصدمات اللحظية لأسواق السيولة الرقمية.
الحكم النهائي لهيئة تحرير تيكين والمصادر الرسمية المعتمدة
- تقرير بليبينغ كمبيوتر حول ثغرة ويندوز: BleepingComputer SignDrop Zero-Day Report
- نشرة ذا هاكر نيوز حول ثغرات ريد هات: The Hacker News Quay Vulnerabilities
- النشرة الأمنية الرسمية لشركة سيتريكس: Citrix NetScaler Official Security Bulletin
- تحليلات هانتريس حول استغلال N-central: Huntress Threat Intelligence N-central Analysis
- تقرير كوين ديسك حول تصفية ديون BTCS: CoinDesk BTCS DeFi Liquidation Defense
- تقرير إنغادجيت حول تغييرات حسابات نينتندو: Engadget Nintendo Auth Transition Report
- تقرير تيكين غيم الصباحي: تقرير تيكين مورنينغ 14 نوفمبر 2026
الأسئلة الشائعة والتحليلات التقنية
كيف تعمل ثغرة SignDrop في نظام ويندوز ولماذا تصنف على أنها بالغة الخطورة؟
تعد هذه الثغرة عيبا من فئة يوم الصفر في مشغل النواة clfs.sys، حيث يفشل المشغل في التحقق السليم من البيانات الوصفية لسجلات BLF. ويستطيع المستخدم المحلي تعديل ملف السجل لتجاوز تدقيق رمز HMAC والكتابة في مساحة ذاكرة النواة، مما يمنحه ترقية كاملة للصلاحيات إلى مستوى NT AUTHORITY\SYSTEM.
لماذا تمثل ثغرات ريد هات كواي بتقييم 9.9 تهديدا كبيرا لبيئات التطوير السحابي؟
لأنها تتيح للمهاجمين عن بعد، ودون الحاجة لأي مصادقة، تزوير رموز وصول إدارية واستبدال صور الحاويات الخاصة وقوالب هلم، مما يؤدي إلى تسميم خطوط النشر الآلي وتلويث مجموعات كوبرنيتس في البيئات الإنتاجية الحساسة.
ما هي أبرز الإصلاحات التي تضمنتها حزمة تحديثات سيتريكس NetScaler الأخيرة؟
عالج التحديث 12 ثغرة أمنية شملت أخطاء طفحان سعة الذاكرة المؤقتة في وحدة VPN، واستنزاف موارد الذاكرة قبل المصادقة، بالإضافة إلى إمكانية الاستيلاء على جلسات الإدارة عبر التلاعب بترويسات كعكات الويب.
كيف نجحت أدوات 4EverAble2Shell وAgent2Shell في تجاوز التحديث الثاني لخوادم N-central؟
استغلت هذه الأدوات عيوب إلغاء تسلسل كائنات جافا في قنوات تلقي البيانات من برمجيات العميل، وتمكنت من الالتفاف على قيود التحديث الثاني لتنفيذ أوامر باور شيل عشوائية بصلاحيات النظام وزرع برمجيات تعدين العملات المشفرة.
ما الذي دفع شركة BTCS لبيع أصول إيثريوم بخسارة دفترية في بروتوكول آفي؟
أدى هبوط إيثريوم بنسبة 14% إلى تراجع عامل الأمان لقرض الشركة البالغ 64 مليون دولار إلى 1.24. ولتجنب وصوله إلى 1.0 وبدء تصفية الضمانات تلقائيا في مزادات خوارزمية مع غرامات قاسية، اضطرت الشركة لبيع جزء من الأصول لسداد التزاماتها المستقرة.
ما هو الهدف الاستراتيجي لنينتندو من إلغاء تسجيل الدخول عبر آبل وغوغل بحلول 2027؟
تستعد نينتندو لإطلاق منصة الجيل العاشر القادمة، وتهدف من خلال اعتماد مفاتيح المرور العتادية Passkeys إلى إغلاق ثغرات متصفح الويب المدمج التي استخدمت سابقا لكسر حماية الجهاز، فضلا عن حماية استقلالها المالي والسيادي على حسابات لاعبيها.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين نايت 14 نوفمبر: ثغرة SignDrop في ويندوز وعيوب Quay