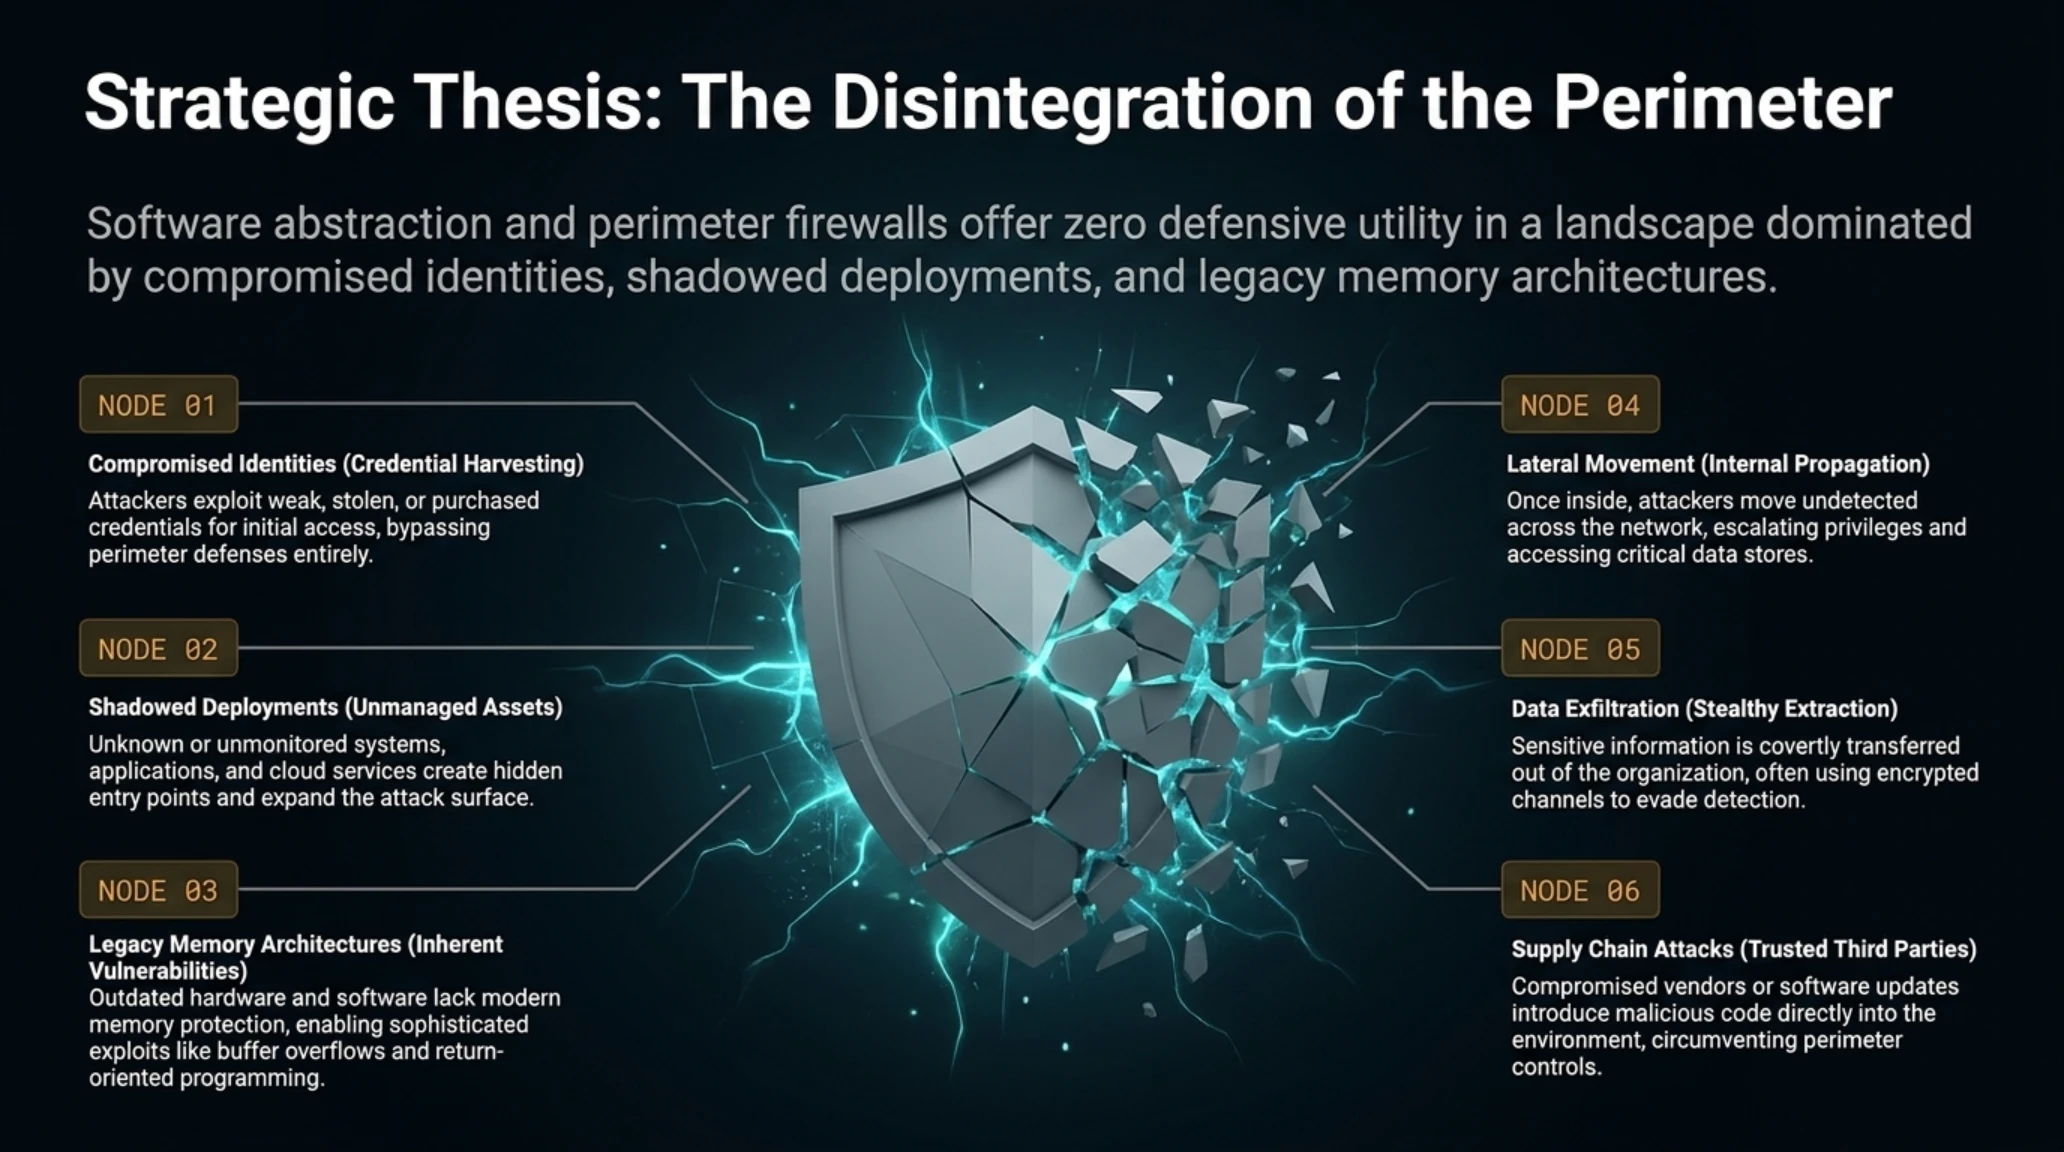
الملخص الاستراتيجي لتيكين نايت ليوم 13 نوفمبر 2026: 1. اختراق 4,837 حساباً موثوقاً على غيت هاب لسرقة أسرار CI/CD؛ 2. أباتشي ترقع ثغرة HTTP/2 كارثية (CVE-2026-119618) بدرجة 9.8؛ 3. بينانس تحذر مستثمري الكريبتو من ثغرة worse_query في iOS؛ 4. كشف 35 ألف تطبيق مطور عبر Grok Build دون كلمات مرور؛ 5. ثغرة ارتقاء الصلاحيات في زوم وورك بليس لويندوز؛ 6. نينتندو تحذف 144 مستودع فيرموير لمودشيب سويتش على غيت هاب.
تيكين نايت | التقرير الأمني والاستخباراتي الشامل 13 نوفمبر 2026
الرؤية الاستراتيجية // 6 محاور رئيسية
شهدت الساعات الختامية من مساء الجمعة 13 نوفمبر 2026 زلزالاً تقنياً وأمنياً عنيفاً هز أركان البنية التحتية للبرمجيات والأنظمة السحابية حول العالم. فبينما اتسمت تقارير الصباح بزخم التوسع التجاري وأرقام العتاد القياسية، تكشف التطورات المسائية عن تصدعات هيكلية بالغة الخطورة تهدد استقرار الشركات، وأمن البيانات المصرفية، وخصوصية المؤسسات الحكومية والخاصة. يقدم هذا التحليل المسائي الموسع من تيكين بلس تفكيكاً استخباراتياً لأخطر 6 تحولات أمنية ضربت البيئات الرقمية اليوم.
في صدارة هذه الأزمات، تمكن قراصنة إلكترونيون من تسليح آلاف الحسابات المعتمدة على منصة غيت هاب، محولين طلبات السحب الآلية إلى فخاخ لاستخراج أسرار بيئات الإنتاج السحابية دون إثارة الشبهات. وبالتوازي، أطلقت مؤسسة أباتشي تحذيراً طارئاً بشأن ثغرة قاتلة بدرجة 9.8 في وحدة mod_http2 تمكن المخترقين من السيطرة الكاملة على خوادم الويب من خلال التلاعب بذاكرة Heap دون أي مصادقة مسبقة. وعلى صعيد الأجهزة المحمولة، دوت صفارات الإنذار لدى منصة بينانس بعد اكتشاف استمرار فعالية ثغرة worse_query التي تمكن البرمجيات الخبيثة من تجاوز ساندبوكس نظام iOS وسرقة مفاتيح المحافظ الرقمية.
تفاقمت الأزمة مع تقرير أمني فضح وجود أكثر من 35 ألف تطبيق تم إنشاؤها عبر منصة غروك بيلد للذكاء الاصطناعي التوليدي متاحة علناً دون أي كلمات مرور، مما تسبب في نضوب بيانات طبية وحسابات سرية للشركات. وتزامن ذلك مع اكتشاف ثغرة خطيرة في تطبيق زوم لنظام ويندوز بدرجة 9.6 تسمح بالاستيلاء الكامل على صلاحيات النظام، واختتمت الليلة بهجوم قانوني كاسح شنته نينتندو لحذف 144 مستودعاً مفتوح المصدر لفيرموير رقائق التعديل الصلبة. نغوص في السطور التالية في التفاصيل الدقيقة لهذه التهديدات.
المحور الأول: هجوم سلاسل الإمداد على غيت هاب؛ اختراق 4,837 حساباً موثوقاً لسرقة أسرار CI/CD عبر 1,806 مستودعات
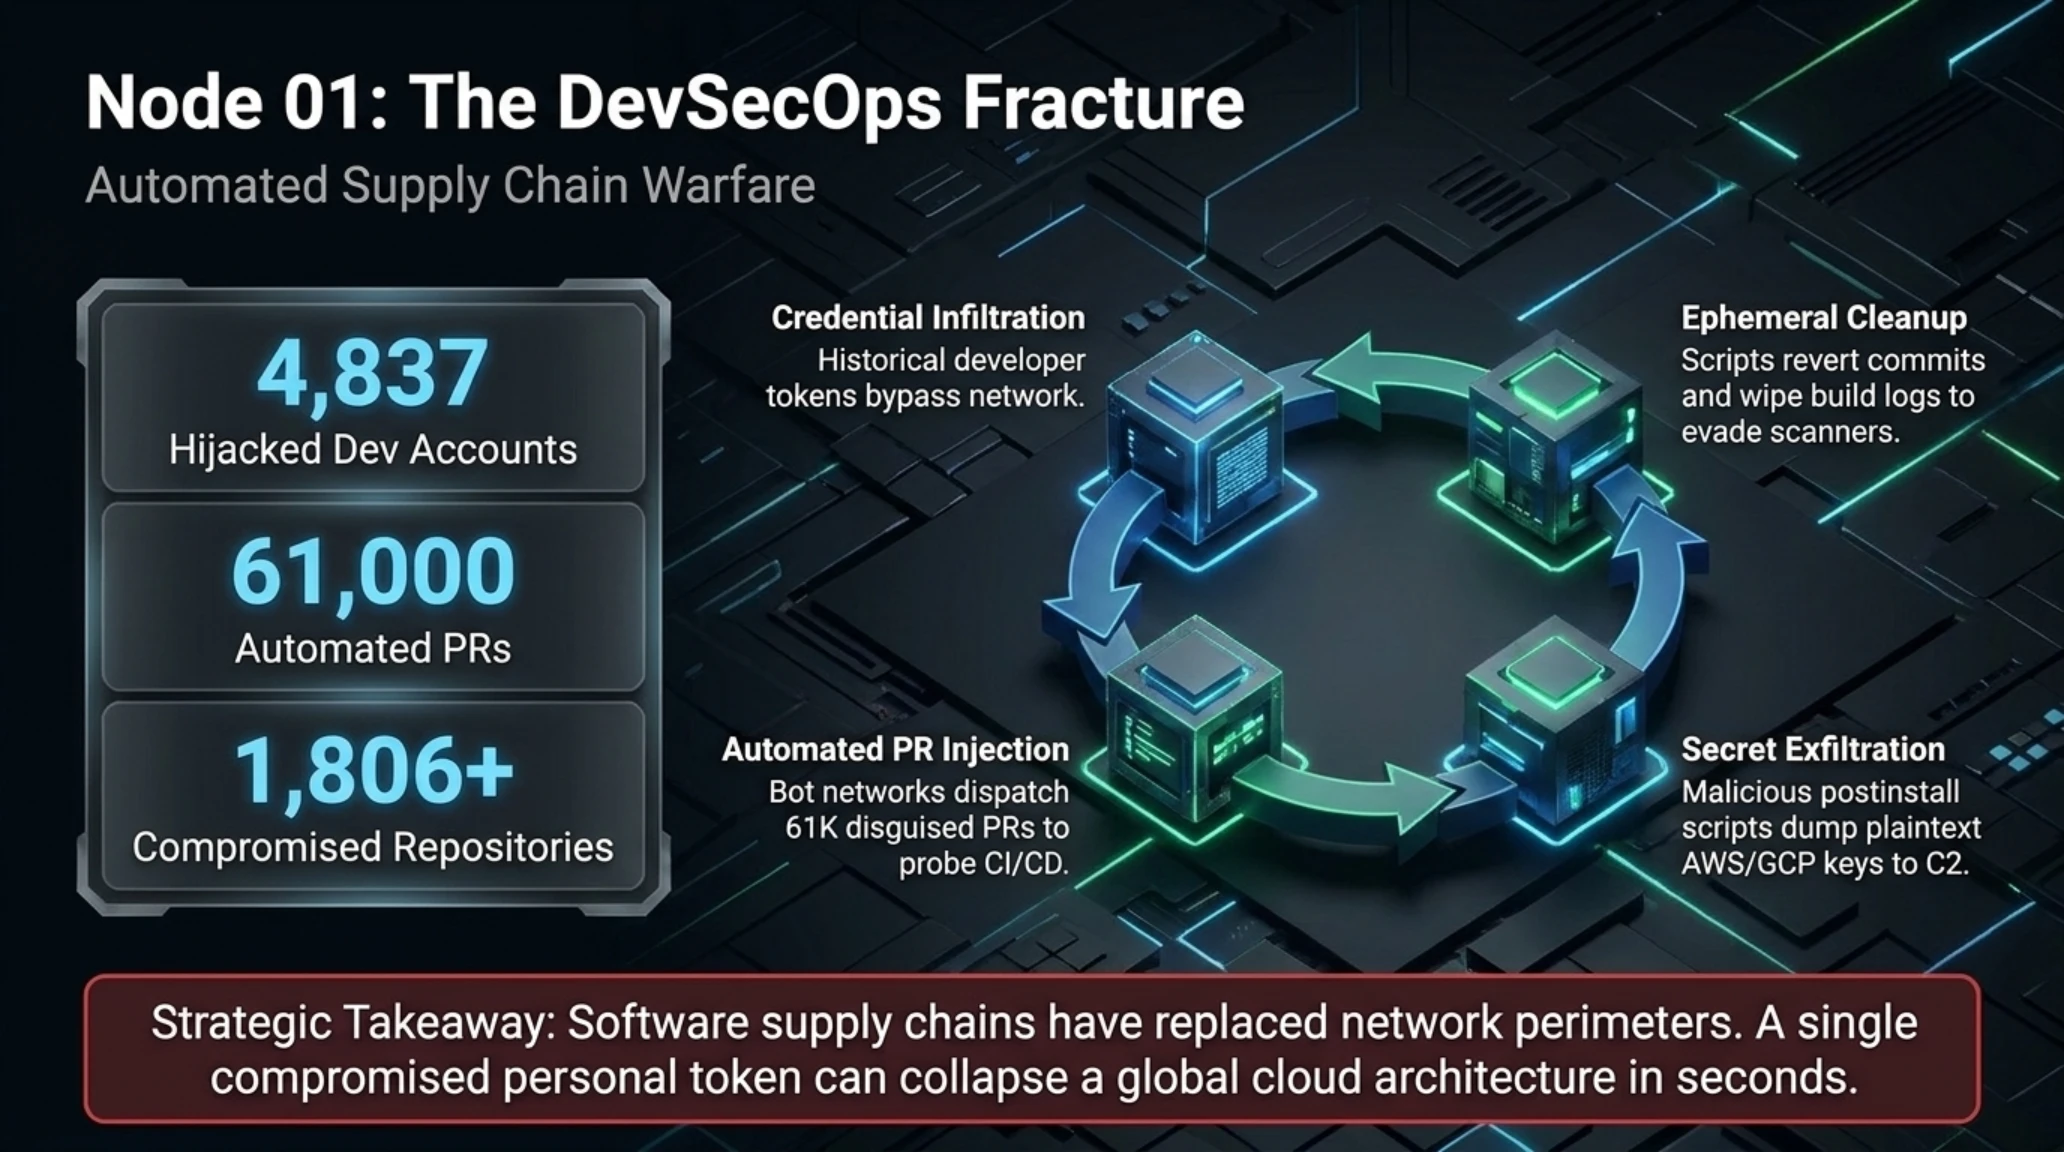
في 11 نوفمبر 2026، كشفت شركتا الأمن السيبراني المتخصصتان في حماية خطوط الإنتاج Aikido Security و SafeDep عن تفاصيل حملة قرصنة مؤتمتة ومعقدة استهدفت منصة غيت هاب (GitHub). استغل المهاجمون بيانات اعتماد مسربة مسبقاً للسيطرة على ما لا يقل عن 4,837 حساب مطور نشط وموثوق، وتحويل هذه الحسابات إلى جسور لاختراق وتلويث خطوط التكامل والتسليم المستمر (CI/CD) لآلاف الشركات.
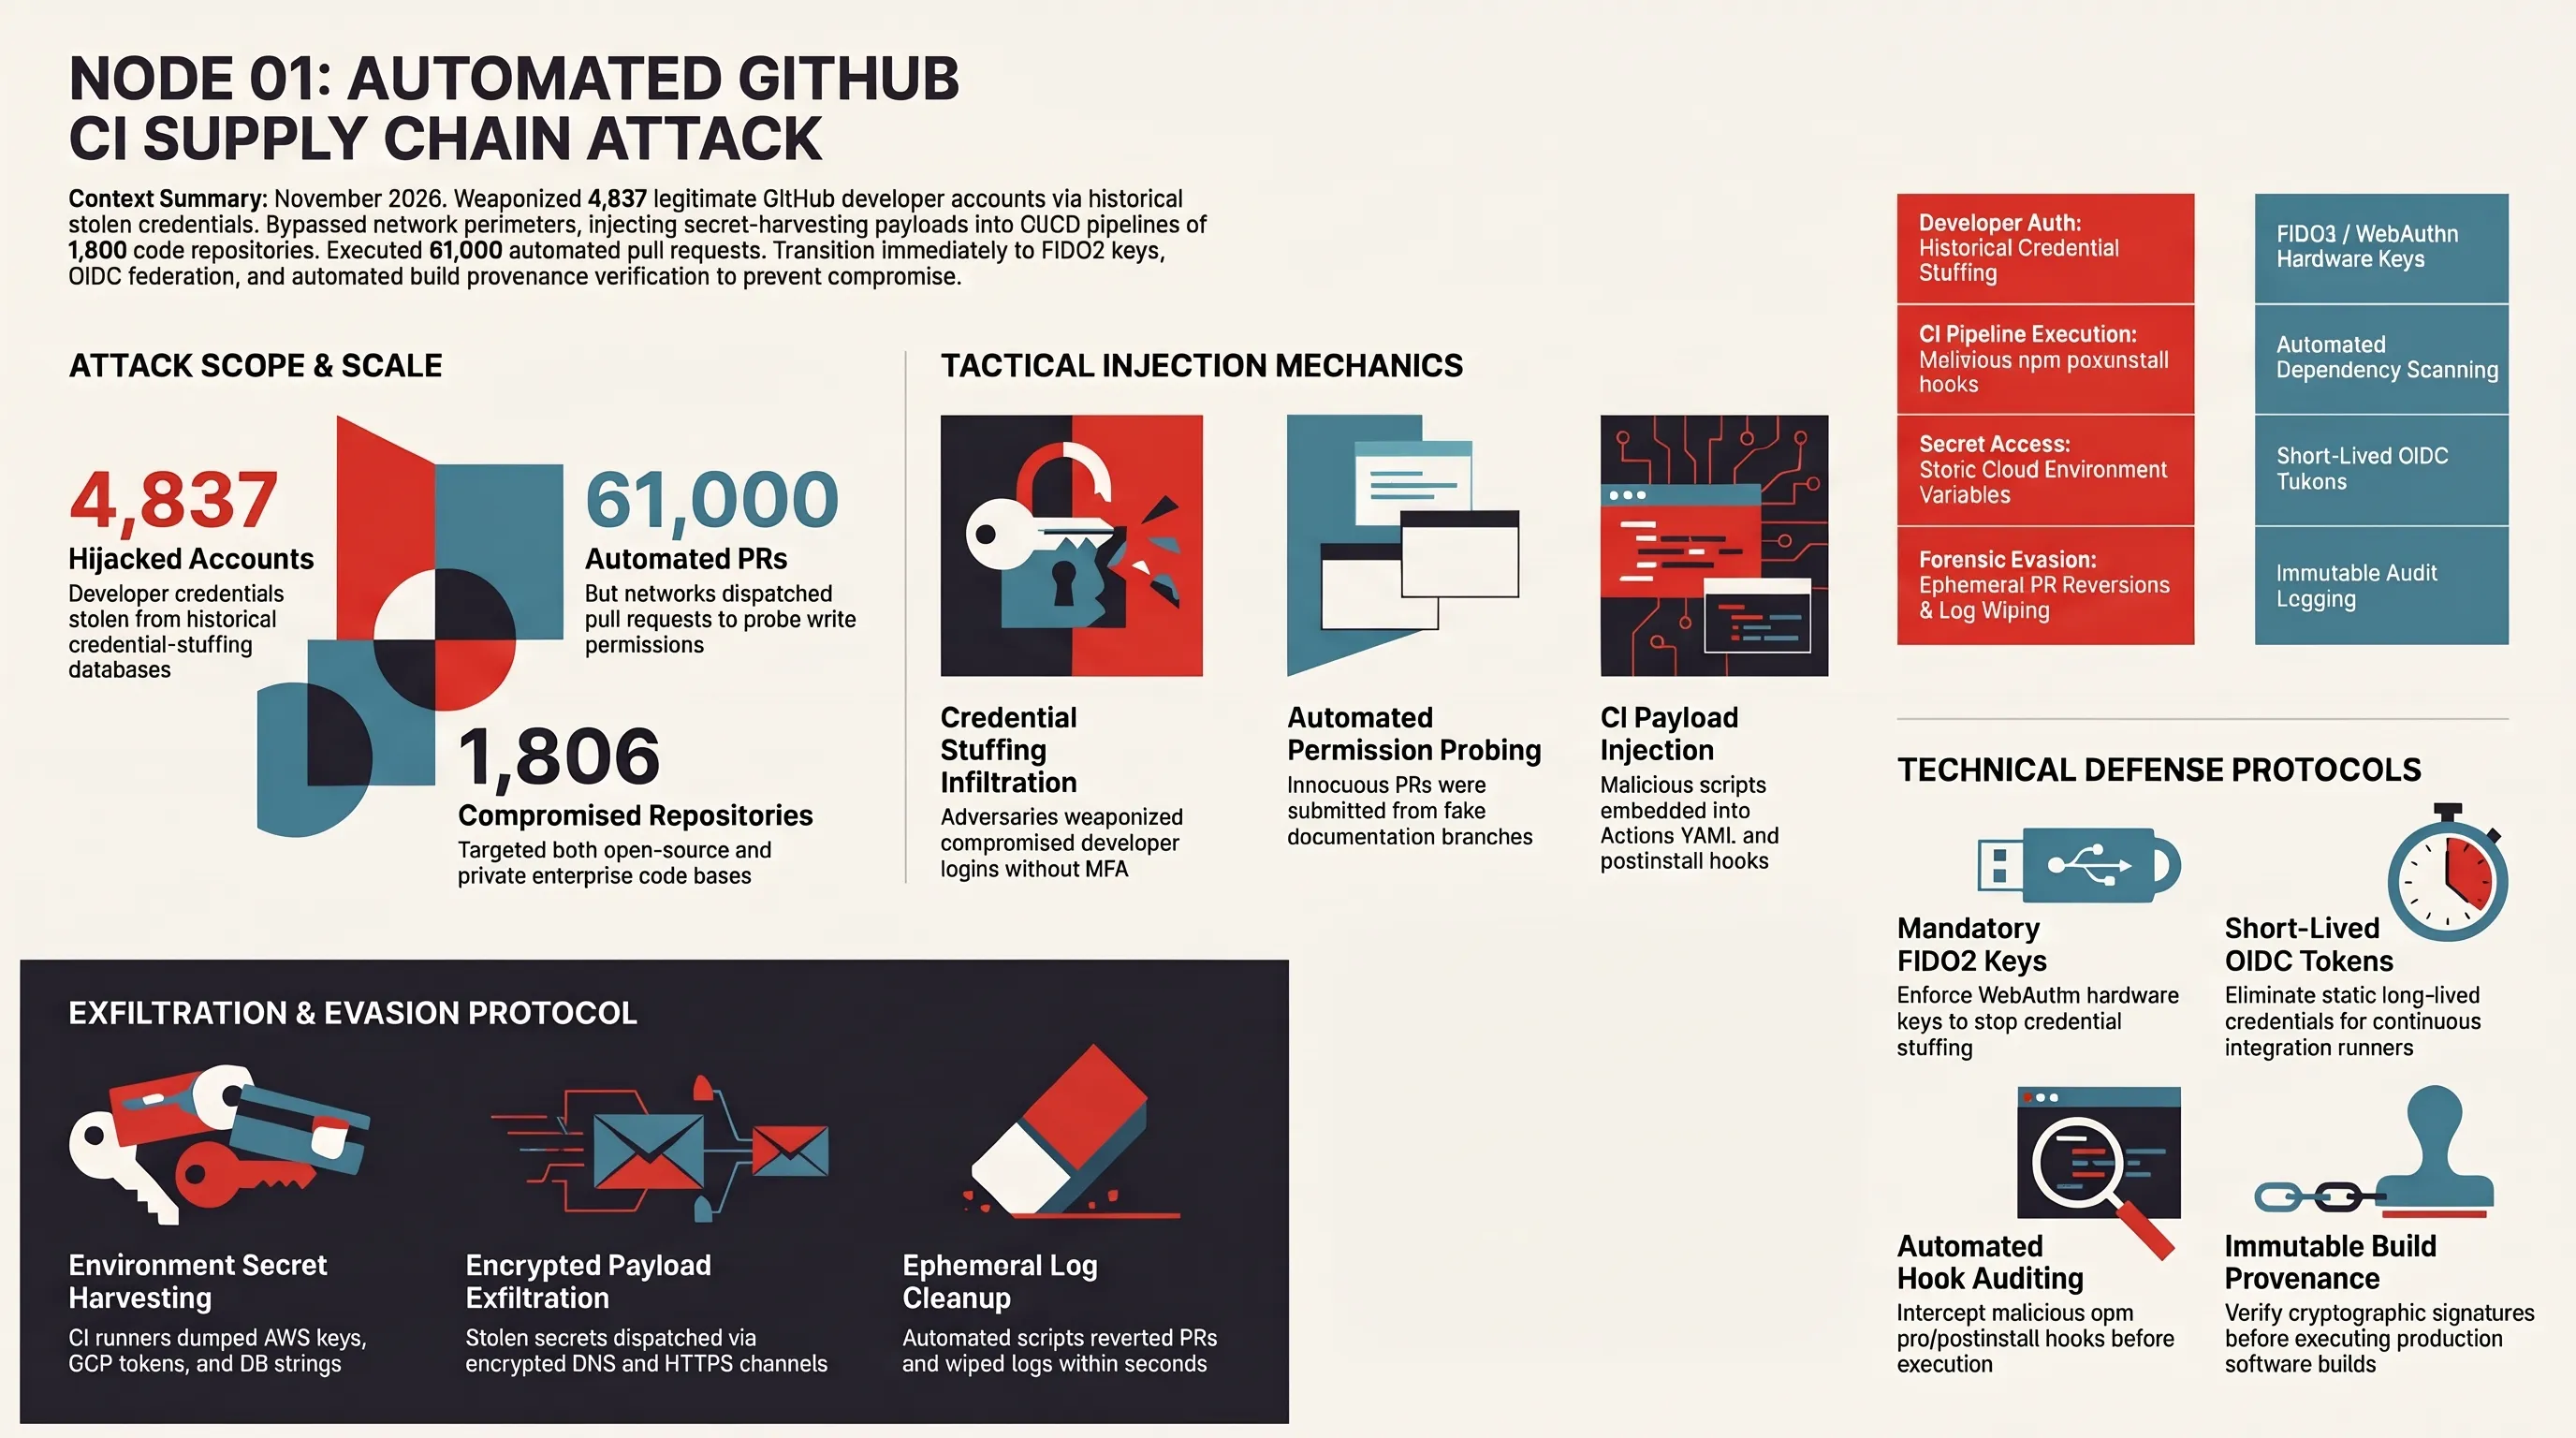
اعتمد المهاجمون على تكتيك بالغ الذكاء؛ حيث قاموا بإرسال أكثر من 61,000 طلب سحب (Pull Request) مؤتمت تحت عناوين بريئة مثل 'docs: dependency audit notes' من فروع تحمل اسم wfx-docs. كان الهدف الحقيقي لهذه الطلبات هو فحص أذونات الحساب المخترق تلقائياً؛ فبمجرد تأكد البوت البرمجي من امتلاك الحساب لصلاحيات الكتابة (Write Access) أو الدمج المباشر في المستودع المستهدف، يتم حقن سكريبتات خبيثة داخل ملفات تكوين GitHub Actions أو أوامر npm postinstall.
عند تشغيل بيئة البناء المؤتمتة، يقوم السكريبت على الفور بتفريغ كافة المتغيرات البيئية للنظام واستخراج مفاتيح الوصول لخدمات السحابة العالمية (AWS و Google Cloud و Azure) ورموز الاتصال بقواعد البيانات وقنوات الدفع، ثم تشفيرها وإرسالها عبر استعلامات DNS و HTTPS إلى خوادم القيادة والتحكم التابعة للقراصنة. ولتجنب المراقبة الأمنية، يقوم البوت فور إتمام السرقة بسحب التعديلات وحذف سجلات البناء، مما جعل مدراء الأنظمة يجهلون تماماً تعرض خوادمهم للتجريد من المفاتيح.
كشف الفحص المجهري لتقنيات التسلل أن المهاجمين استغلوا غياب تقييد الصلاحيات الدقيقة (Least Privilege) في ملفات سير العمل. ففي معظم المستودعات المستهدفة، كانت حاويات البناء تمنح صلاحيات قراءة وكتابة شاملة للتوكن الافتراضي GITHUB_TOKEN دون عزله عن بيئة تشغيل حزم الطرف الثالث. وقد مكن هذا الإهمال السكريبت المغروس داخل خطاف postinstall من قراءة الذاكرة المؤقتة لعملية البناء والوصول المباشر إلى مخازن المفاتيح المشفرة المخزنة في إعدادات المنظمة، وهو ما يثبت أن أمان الشيفرة البرمجية لا ينفصل عن أمان المنصة التي تقوم ببنائها.
أكدت التقارير نجاح السكريبت في العمل داخل 1,806 مستودعات برمجية على الأقل، مما يعرض آلاف البنى السحابية لخطر الابتزاز وهجمات الفدية اللاحقة. وكما استعرضنا في تحليلنا الأمني لثغرات السحابة وسرقة توكنات الذكاء الاصطناعي، فإن خطوط الإنتاج البرمجية أصبحت نقطة الضعف القاتلة في المؤسسات الحديثة؛ حيث يكفي تسريب مفتاح واحد لأحد المطورين لتدمير البنية السحابية لشركة بأكملها في دقائق معدودة.
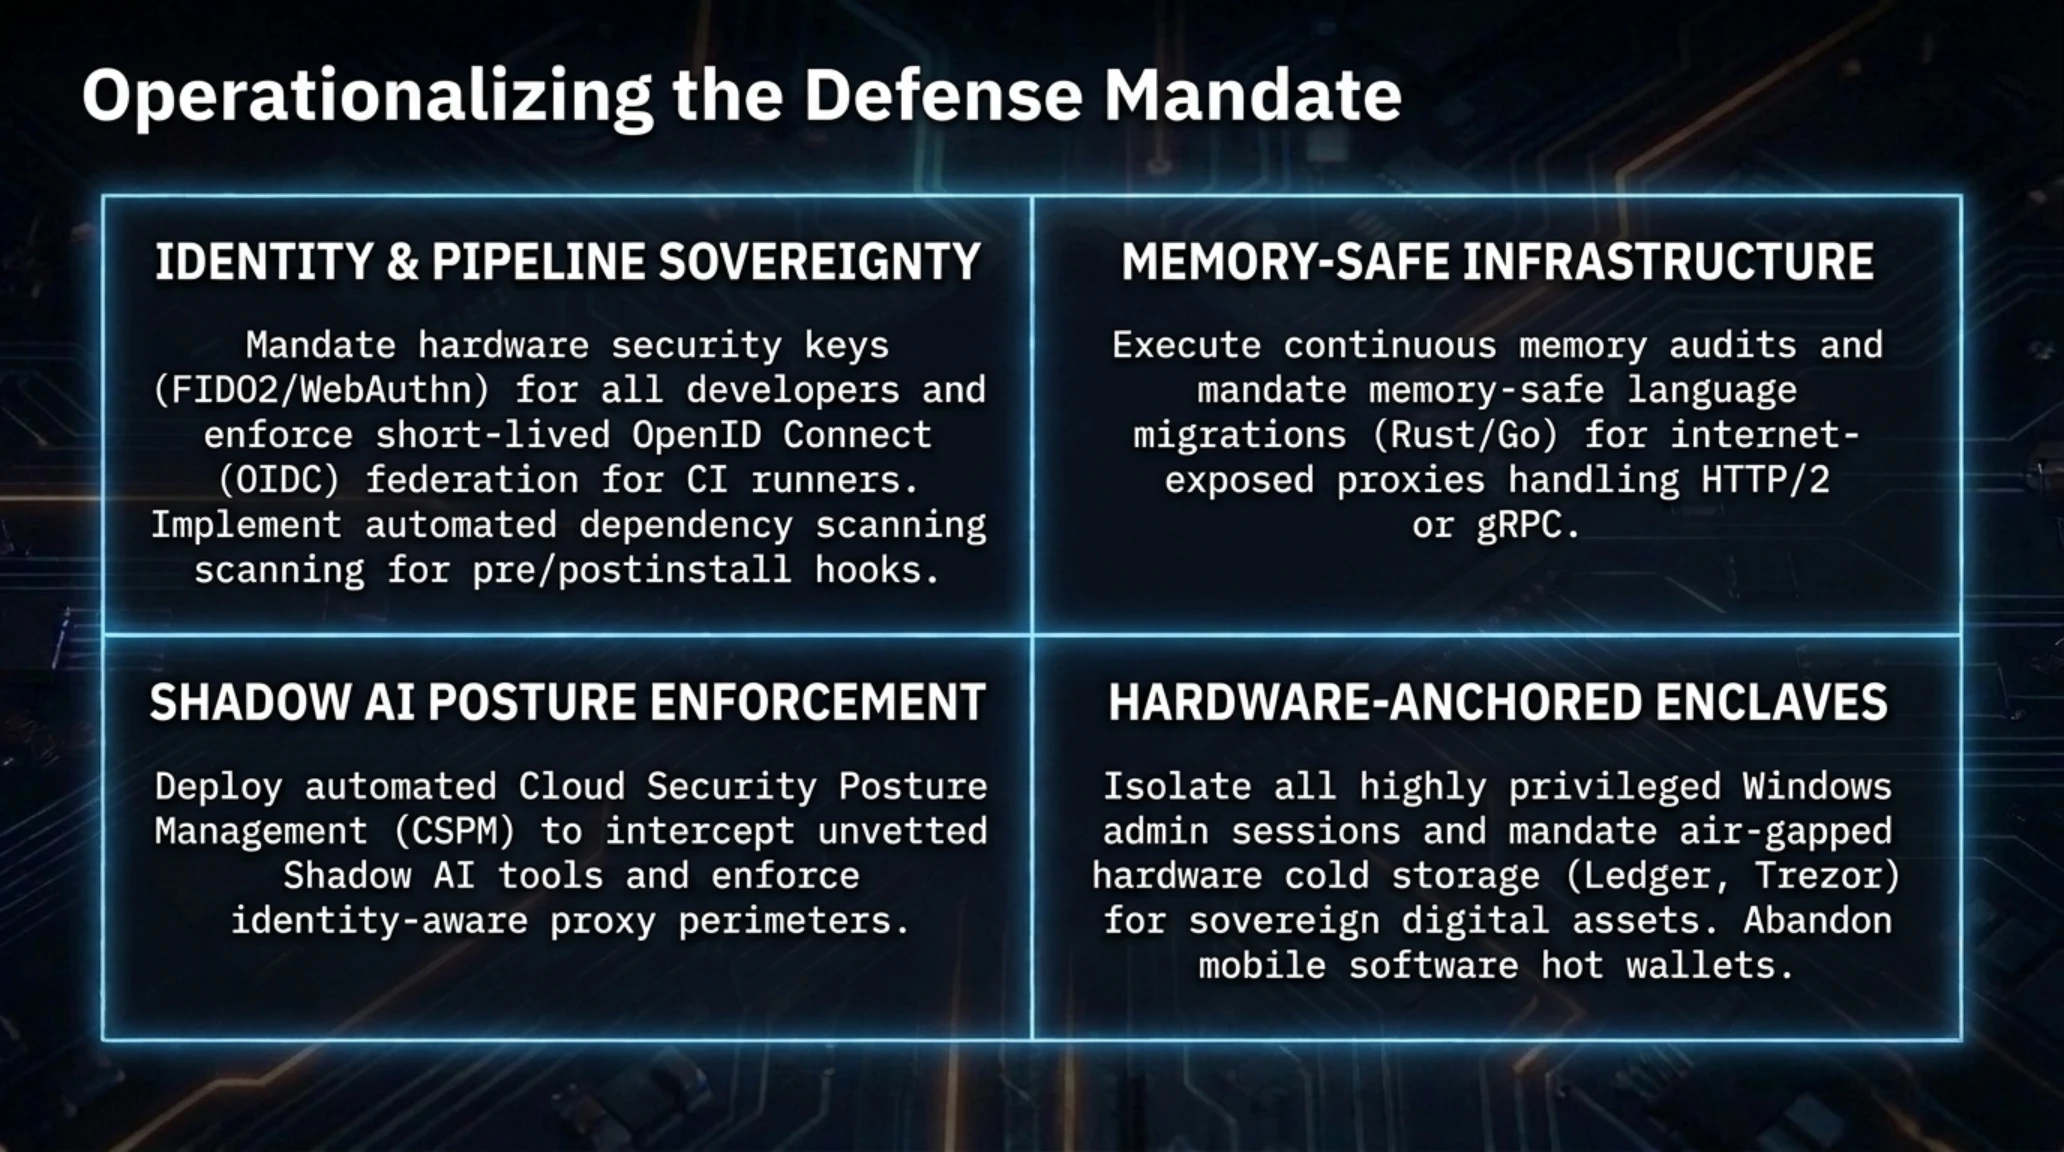
بالنسبة للمؤسسات والشركات التقنية الناشئة في منطقة الخليج العربي والشرق الأوسط، يمثل هذا الهجوم إنذاراً حاسماً بضرورة التخلي الفوري عن كلمات المرور التقليدية في حسابات المطورين. يتعين على فرق أمن المعلومات إلزام المبرمجين باستخدام مفاتيح المصادقة المادية الصلبة FIDO2/WebAuthn، وتطبيق معايير الهوية اللحظية المؤقتة (OIDC) لبيئات البناء الآلي، وإجراء مسح دوري وصارم للمتغيرات البيئية لمنع تسرب الأسرار الحيوية للمشاريع.
لماذا يغير هذا التحول قواعد اللعبة في أمن سلاسل الإمداد؟
المحور الثاني: تصدع البنية التحتية للإنترنت؛ أباتشي ترقع ثغرة كارثية في HTTP/2 تسمح بالتحكم عن بعد دون مصادقة (CVE-2026-119618)
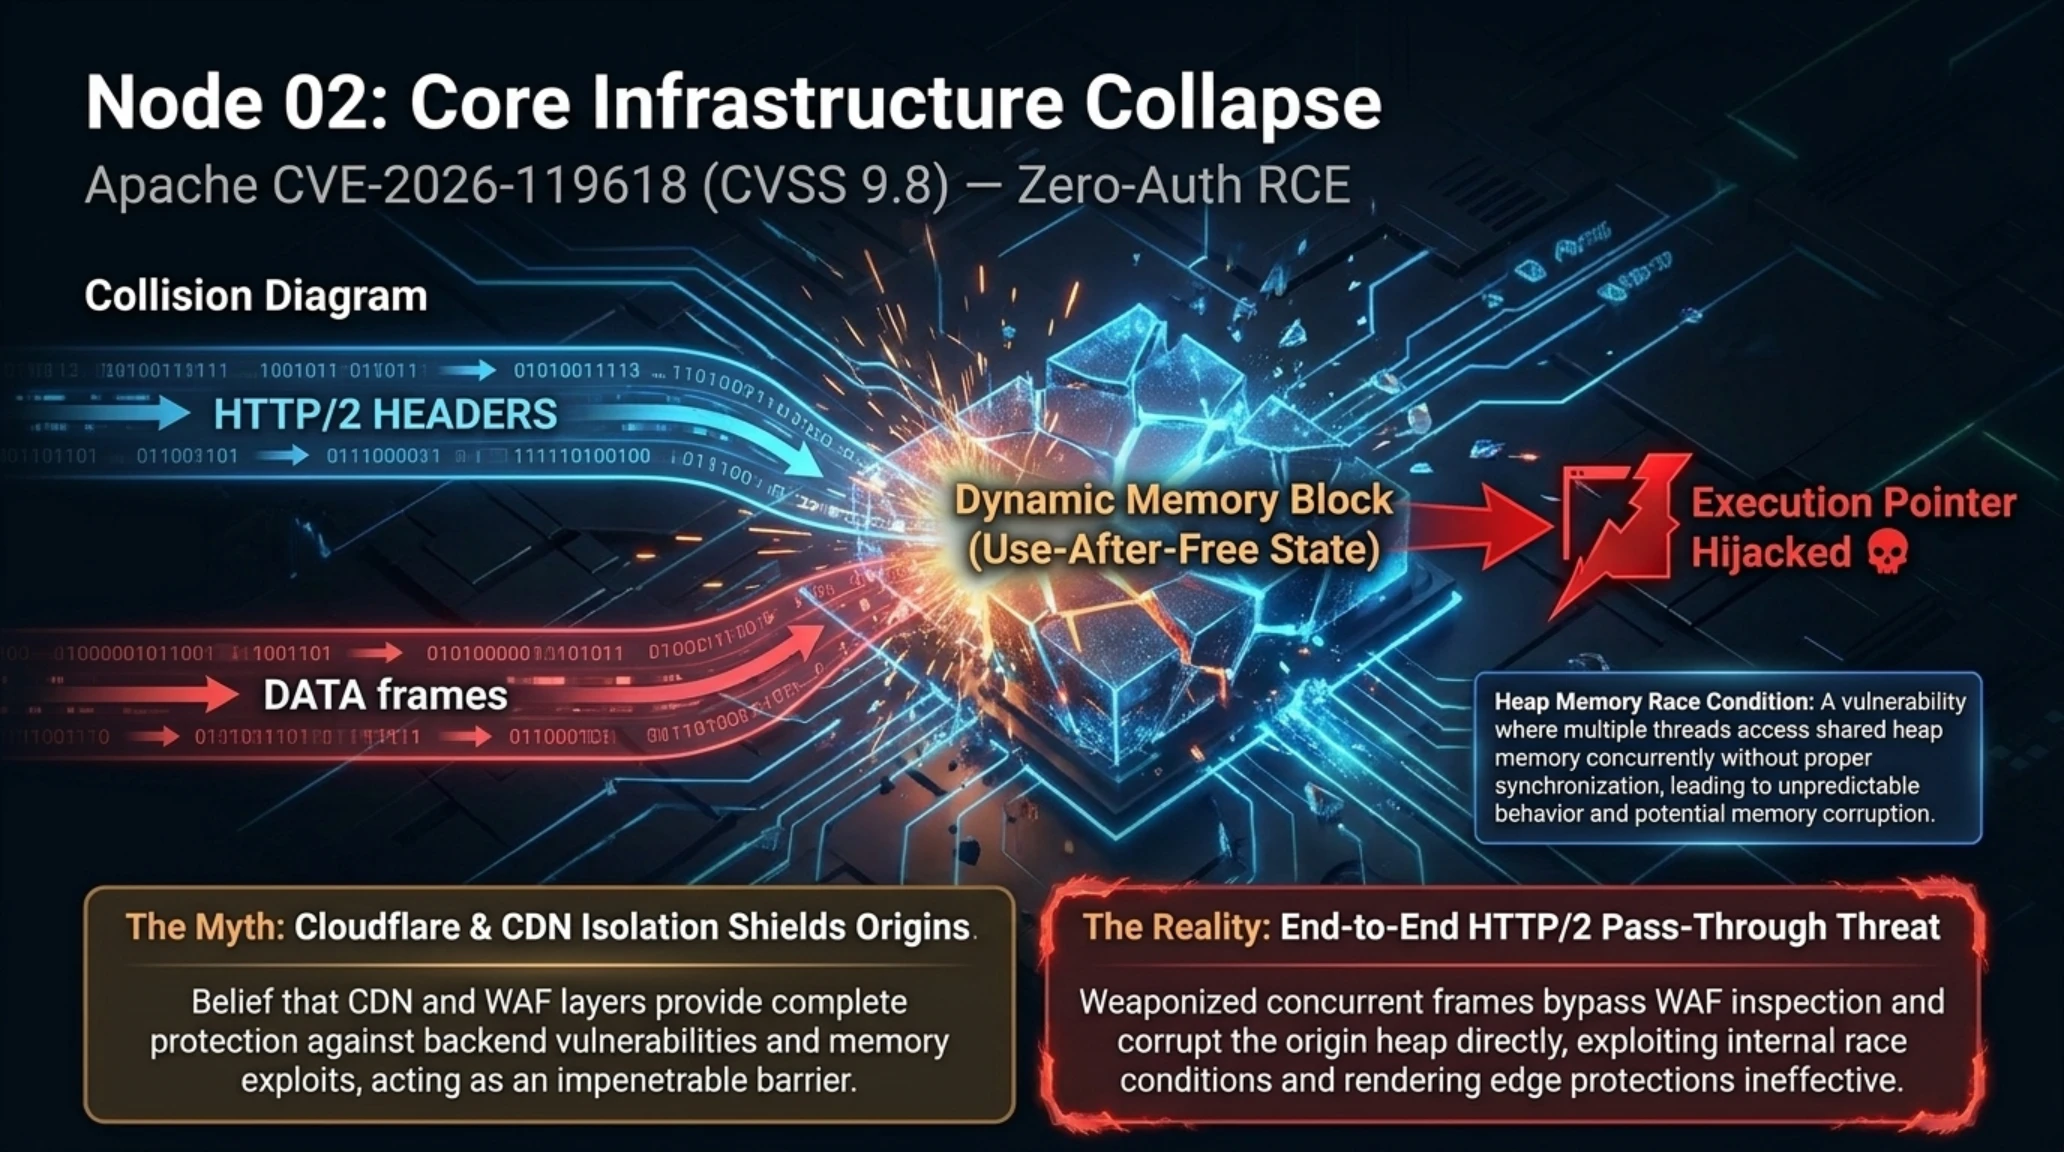
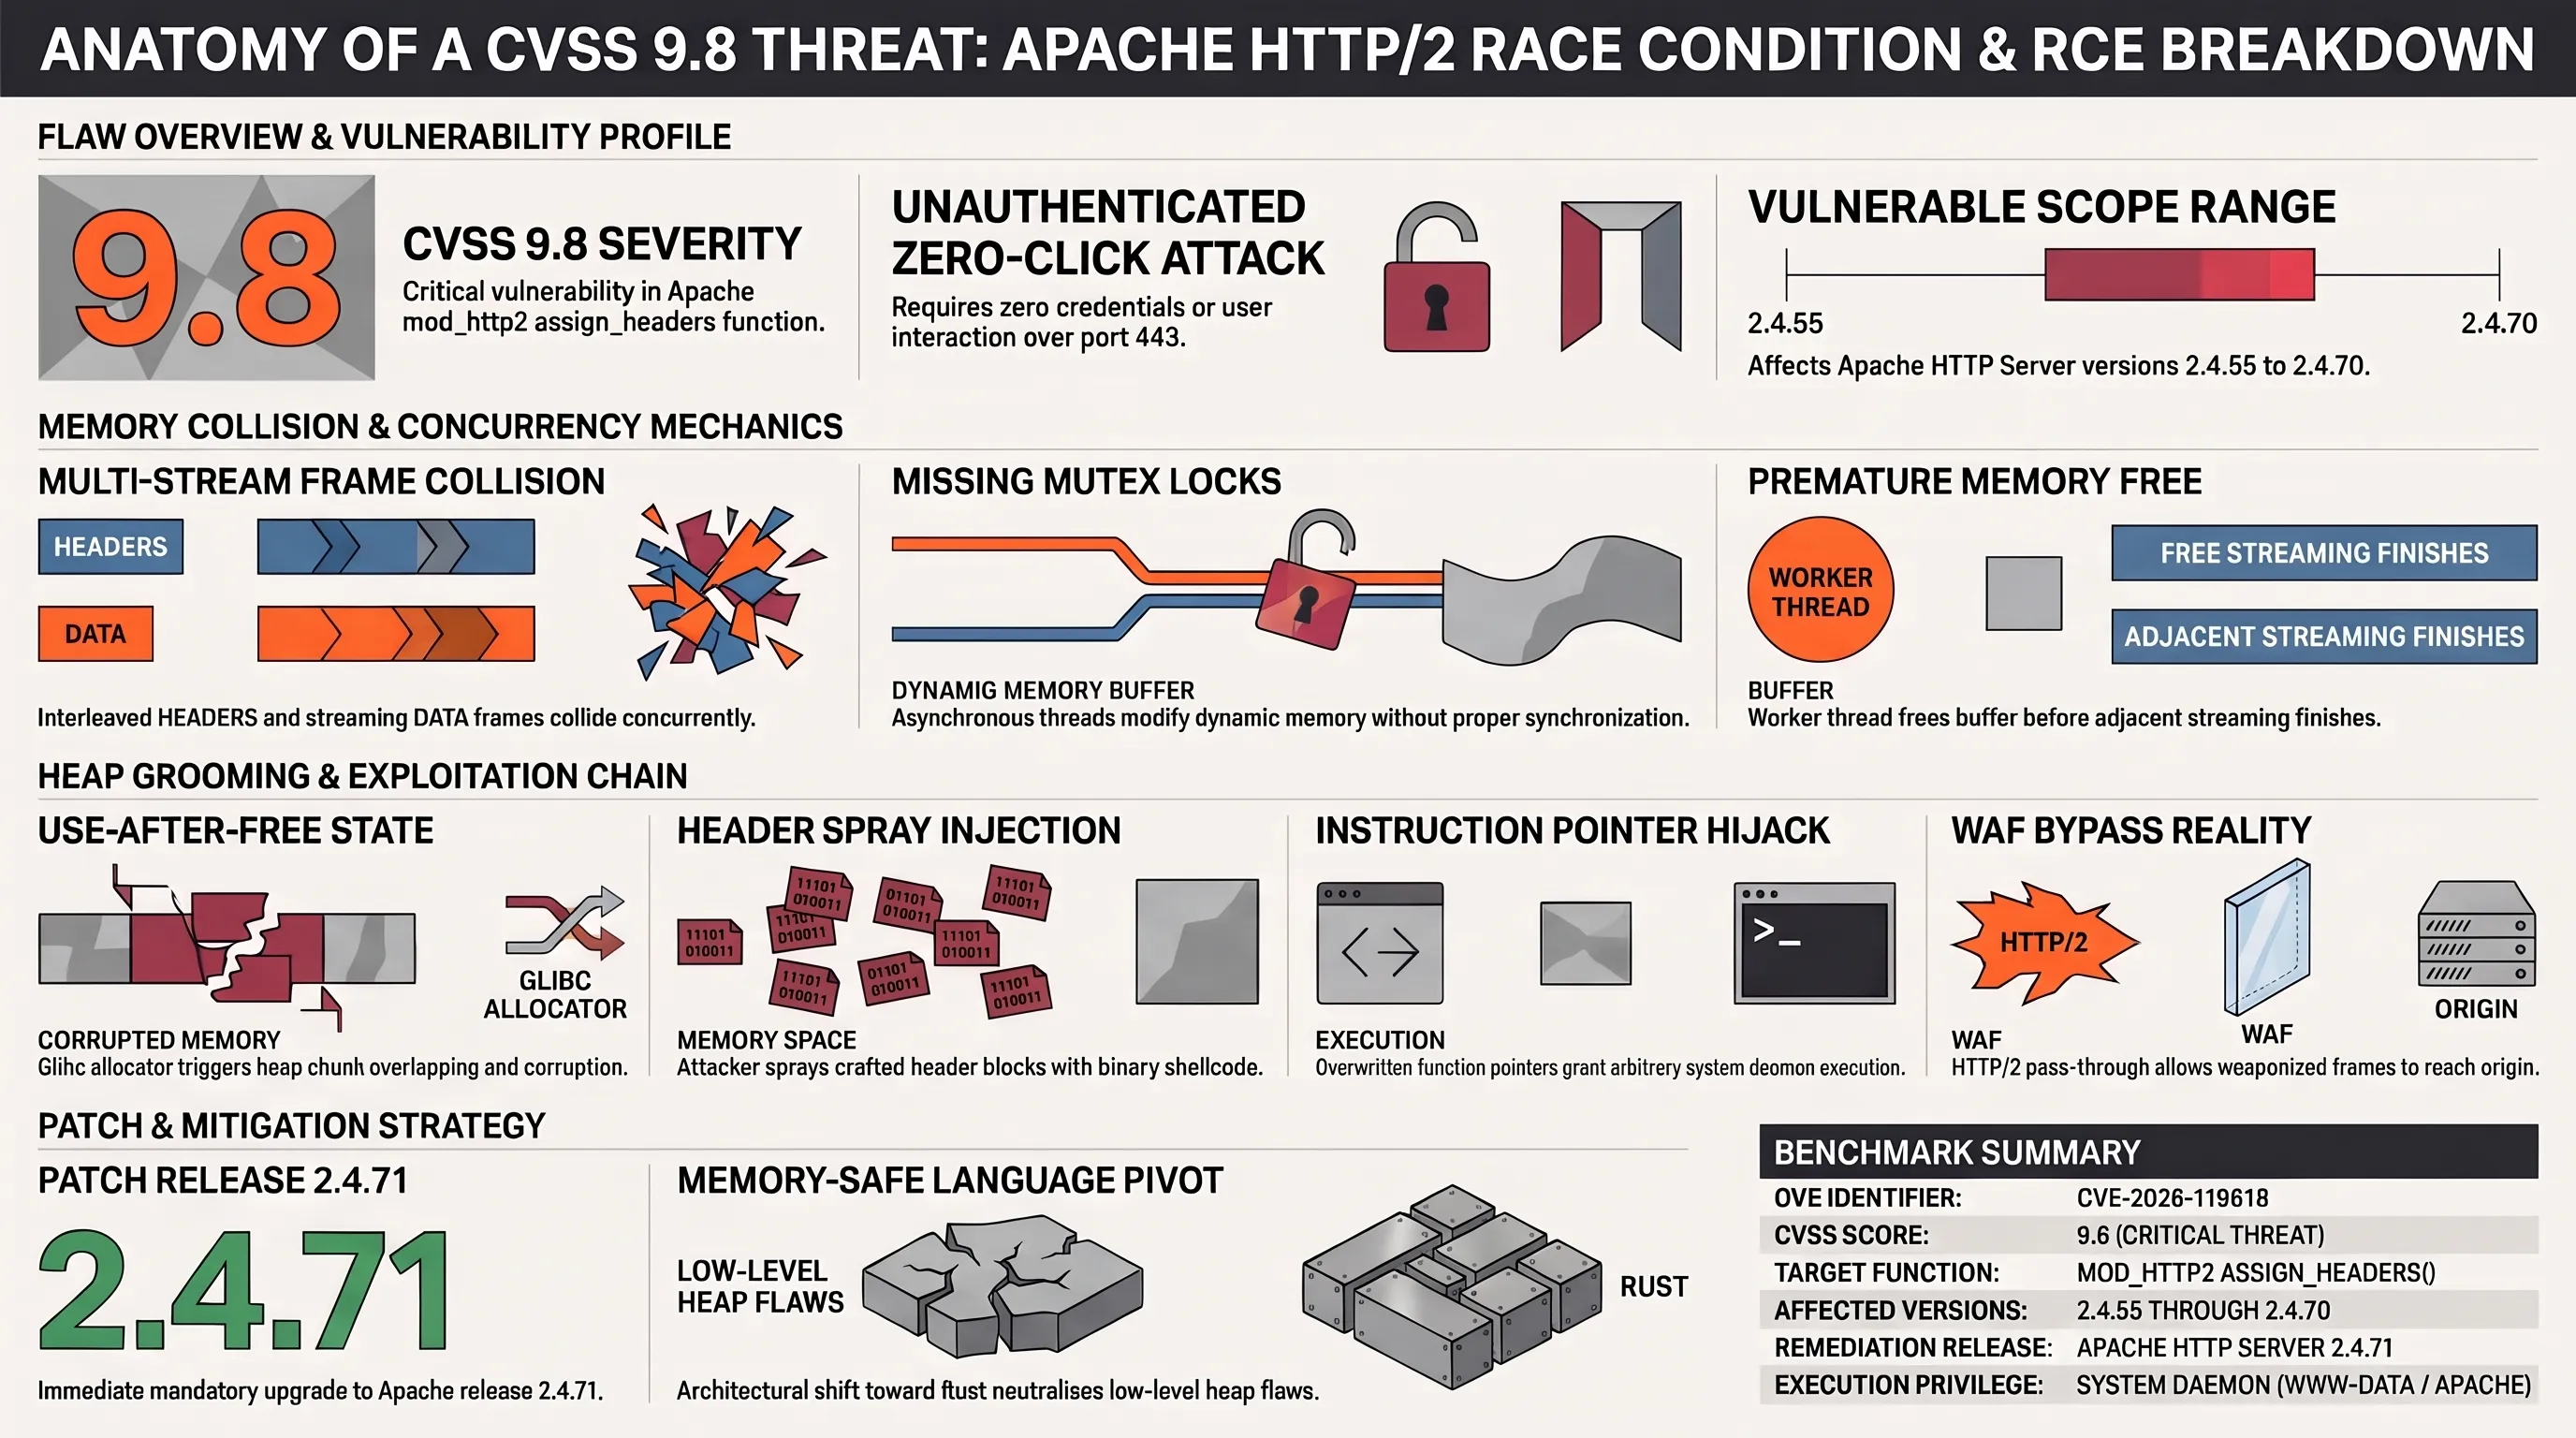
أطلقت مؤسسة أباتشي للبرمجيات (ASF) بالتعاون مع قطاعات الأمن السيبراني في ريد هات (Red Hat) وشركة الدفاع السحابي Wiz في 11 نوفمبر 2026 نشرة أمنية عاجلة لعلاج ثغرة شديدة الخطورة في خادم الويب الشهير Apache HTTP Server. تحمل الثغرة الرمز CVE-2026-119618 وسجلت تقييماً شبه كامل على مقياس الخطورة العالمي (CVSS) بلغ 9.8 من أصل 10، مما يضعها ضمن فئة التهديدات الكارثية التي تتيح السيطرة الكاملة على الخوادم عالمياً.
كشف التشريح المعماري للخلل أن المشكلة تكمن في وحدة mod_http2، وتحديداً داخل دالة assign_headers() المسؤولة عن معالجة ترويسات طلبات بروتوكول HTTP/2. فعند إرسال المهاجم لبيانات تدفق متعددة الأجزاء (Multipart Streaming) بشكل متزامن ومكثف، يقع الخادم في حالة تسابق غير متزامنة (Race Condition) في الذاكرة؛ حيث تحاول خيوط معالجة متعددة قراءة وكتابة كتل الذاكرة الديناميكية (Heap) في وقت واحد دون وجود آليات قفل متزامنة، مما يؤدي إلى انهيار هيكل الذاكرة وتلف المؤشرات البرمجية.
يتيح هذا التلف للمخترقين توجيه مؤشرات الذاكرة لتنفيذ أكواد خبيثة عن بعد (RCE) بصلاحيات مستخدم خادم الويب (مثل www-data أو apache). وما يضاعف من خطورة هذا الاختراق هو أنه لا يتطلب من المهاجم امتلاك أي حساب مسجل أو كلمة مرور أو تفاعل مع الضحية؛ إذ يكفي إرسال حزم بيانات متلاعبة عبر المنفذ 443 لإسقاط الخادم والسيطرة على عملياته. تؤثر هذه الثغرة على كافة خوادم أباتشي من الإصدار 2.4.55 وحتى 2.4.70 التي تدعم بروتوكولات h2 أو h2c، وتم علاجها في التحديث رقم 2.4.71.
بالنسبة للبنية التحتية الرقمية في منطقة الشرق الأوسط ودول الخليج العربي، يشكل هذا التهديد خطراً داهماً على البوابات الحكومية، والمتاجر الإلكترونية، والمؤسسات المصرفية والتعليمية التي تعتمد على خوادم أباتشي في مراكز بياناتها المحلية. إن خطورة الثغرة تفتح المجال واسعاً أمام عصابات برمجيات الفدية لمسح الشبكات وإصابة الخوادم اللينوكس غير المحدثة وتشفير قواعد بياناتها الحساسة في لحظات. وتعد الترقية الفورية إلى الإصدار 2.4.71 أو تعطيل وحدة mod_http2 إجراءً وقائياً حتمياً لا يحتمل التأجيل.
تثبت هذه الأزمة مجدداً التحديات المستمرة في إدارة الذاكرة الديناميكية داخل الأنظمة المكتوبة بلغات غير آمنة للذاكرة مثل لغة C. إن السعي نحو مضاعفة سرعة التصفح عبر بروتوكول HTTP/2 دون التأسيس لبرمجة صارمة ومتزامنة يعيد إنتاج الثغرات التاريخية الكلاسيكية، مما يفرض على المطورين وقادة التقنية في المنطقة ضرورة الانتقال التدريجي نحو لغات حديثة وآمنة مثل Rust لحماية بوابات الويب الحيوية.
التدقيق الفني المعمق | الشائعات في مواجهة الواقع الهندسي
قاموس تيكين للمصطلحات التقنية المتقدمة
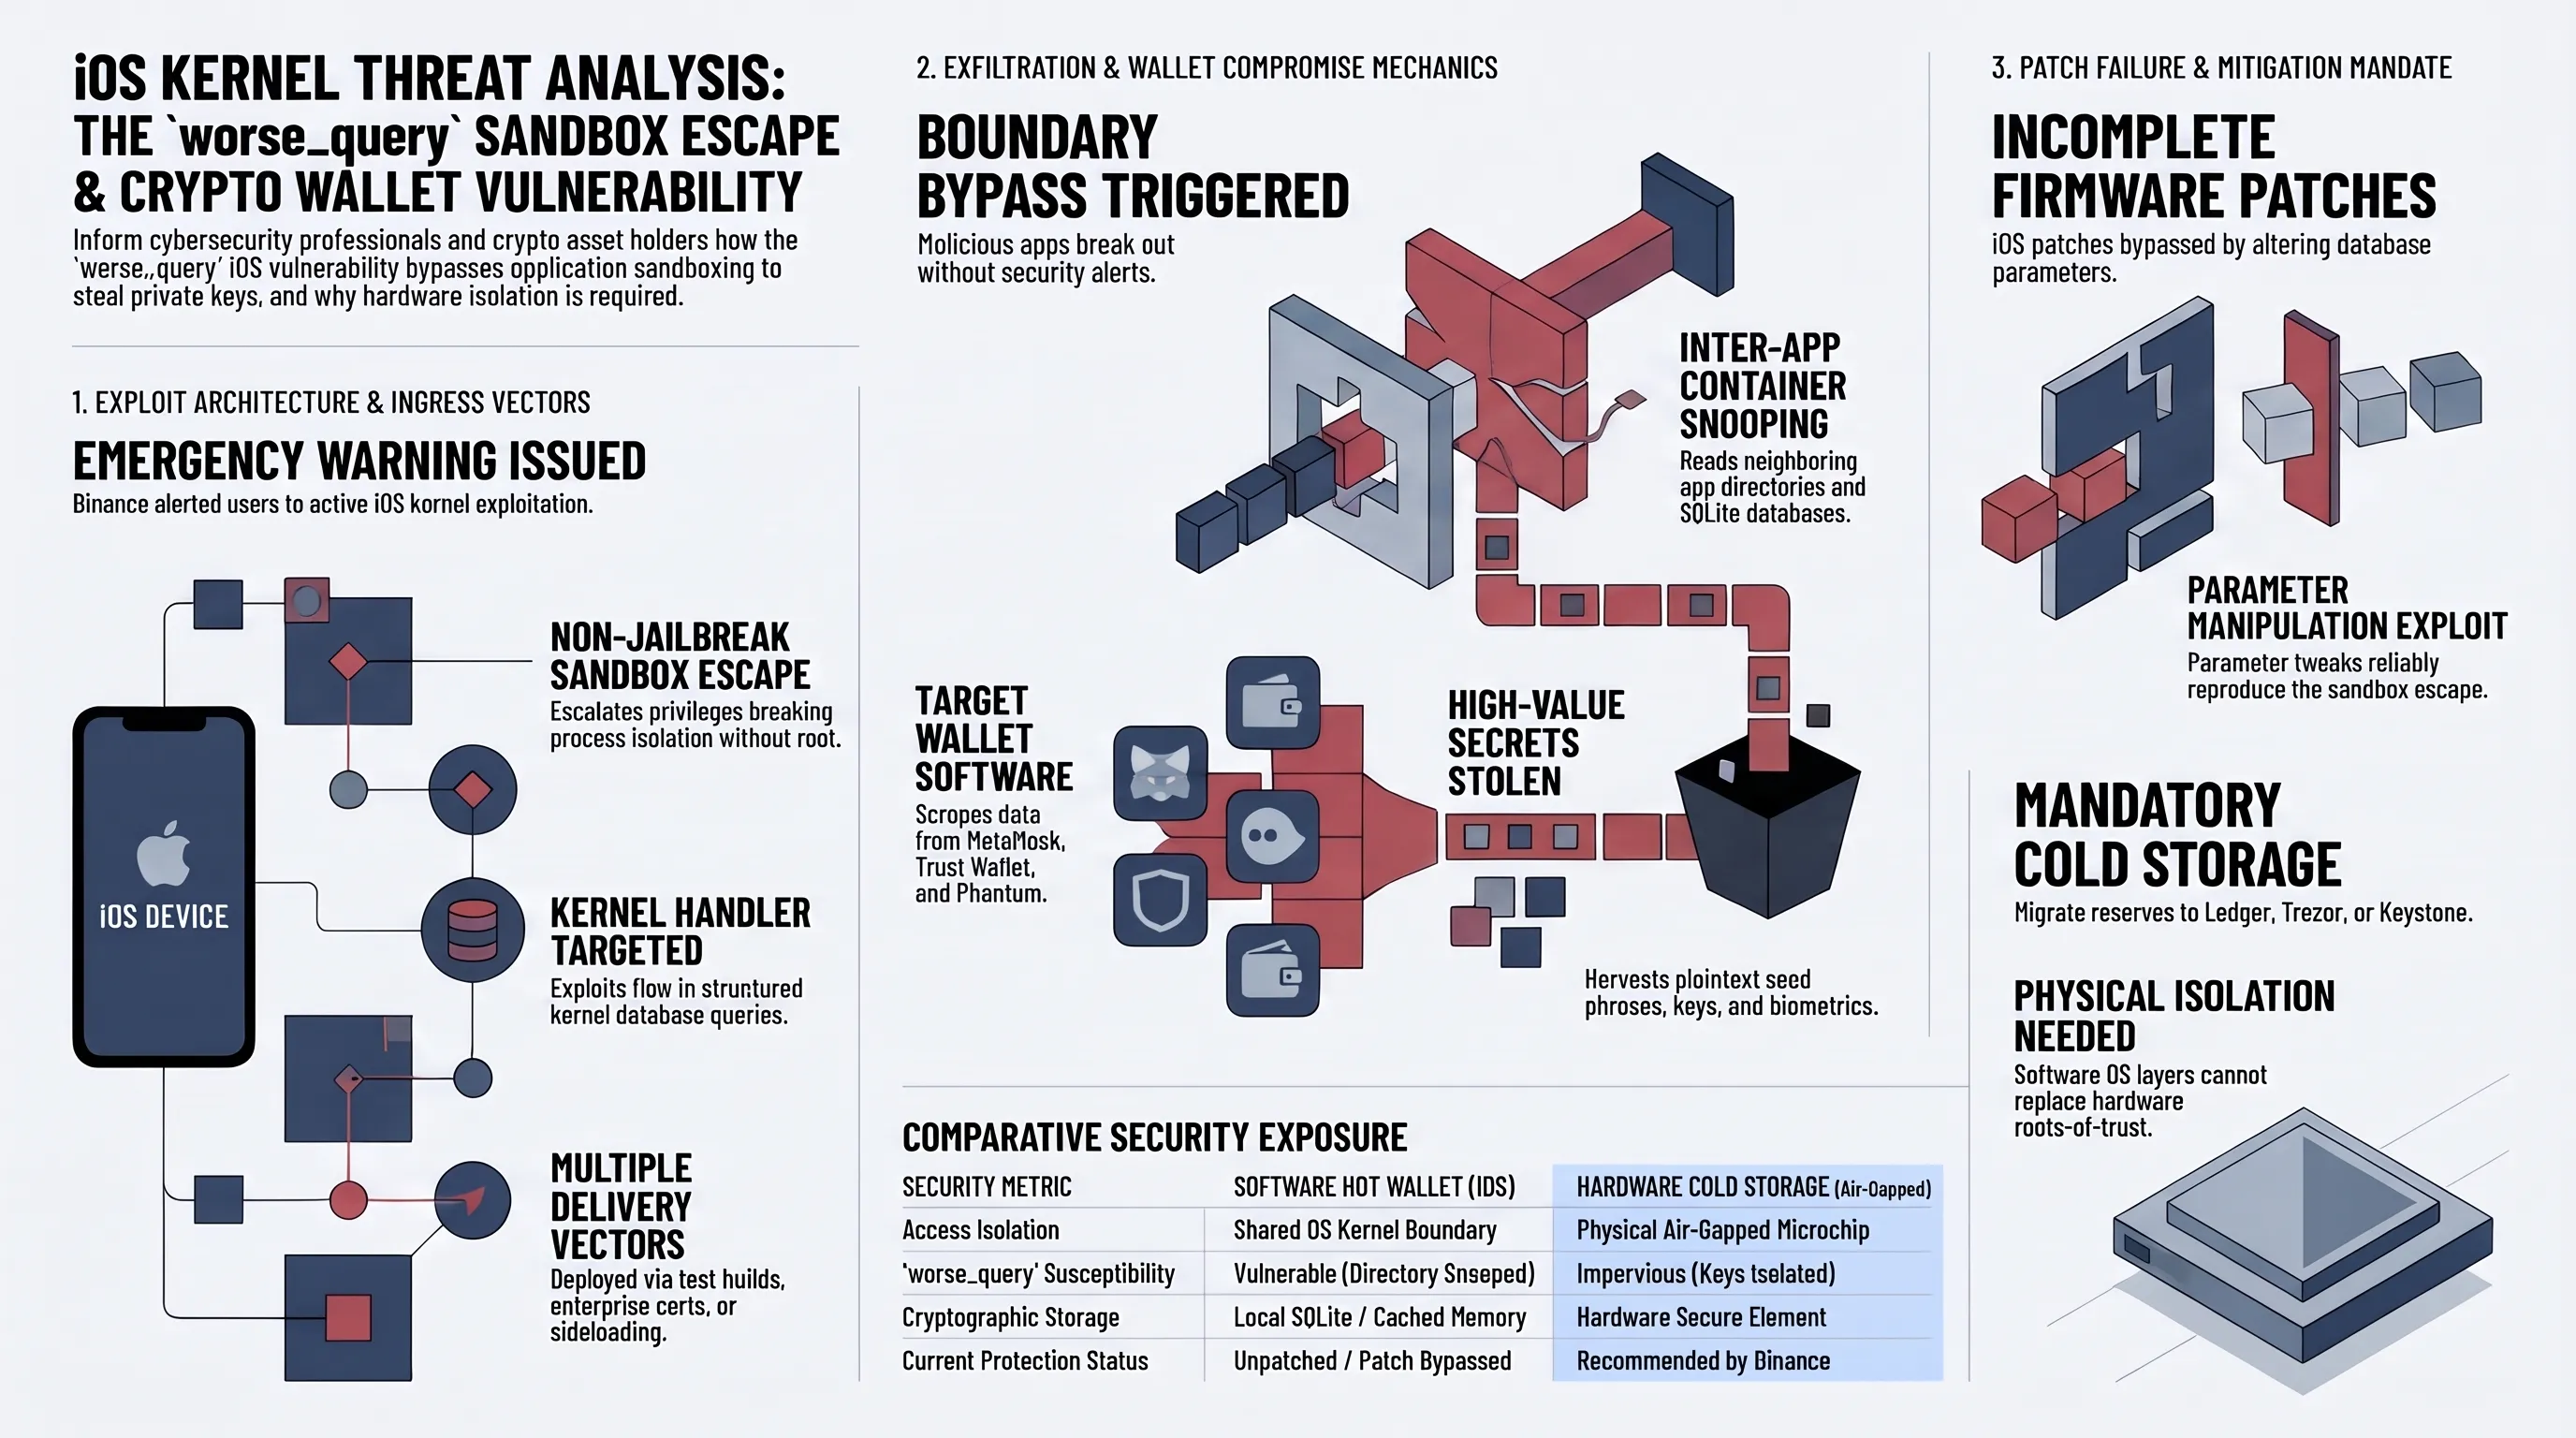
المحور الثالث: انهيار جدار عزل هواتف آبل؛ بينانس تحذر مستثمري الكريبتو من ثغرة worse_query لسرقة المفاتيح الخاصة في iOS
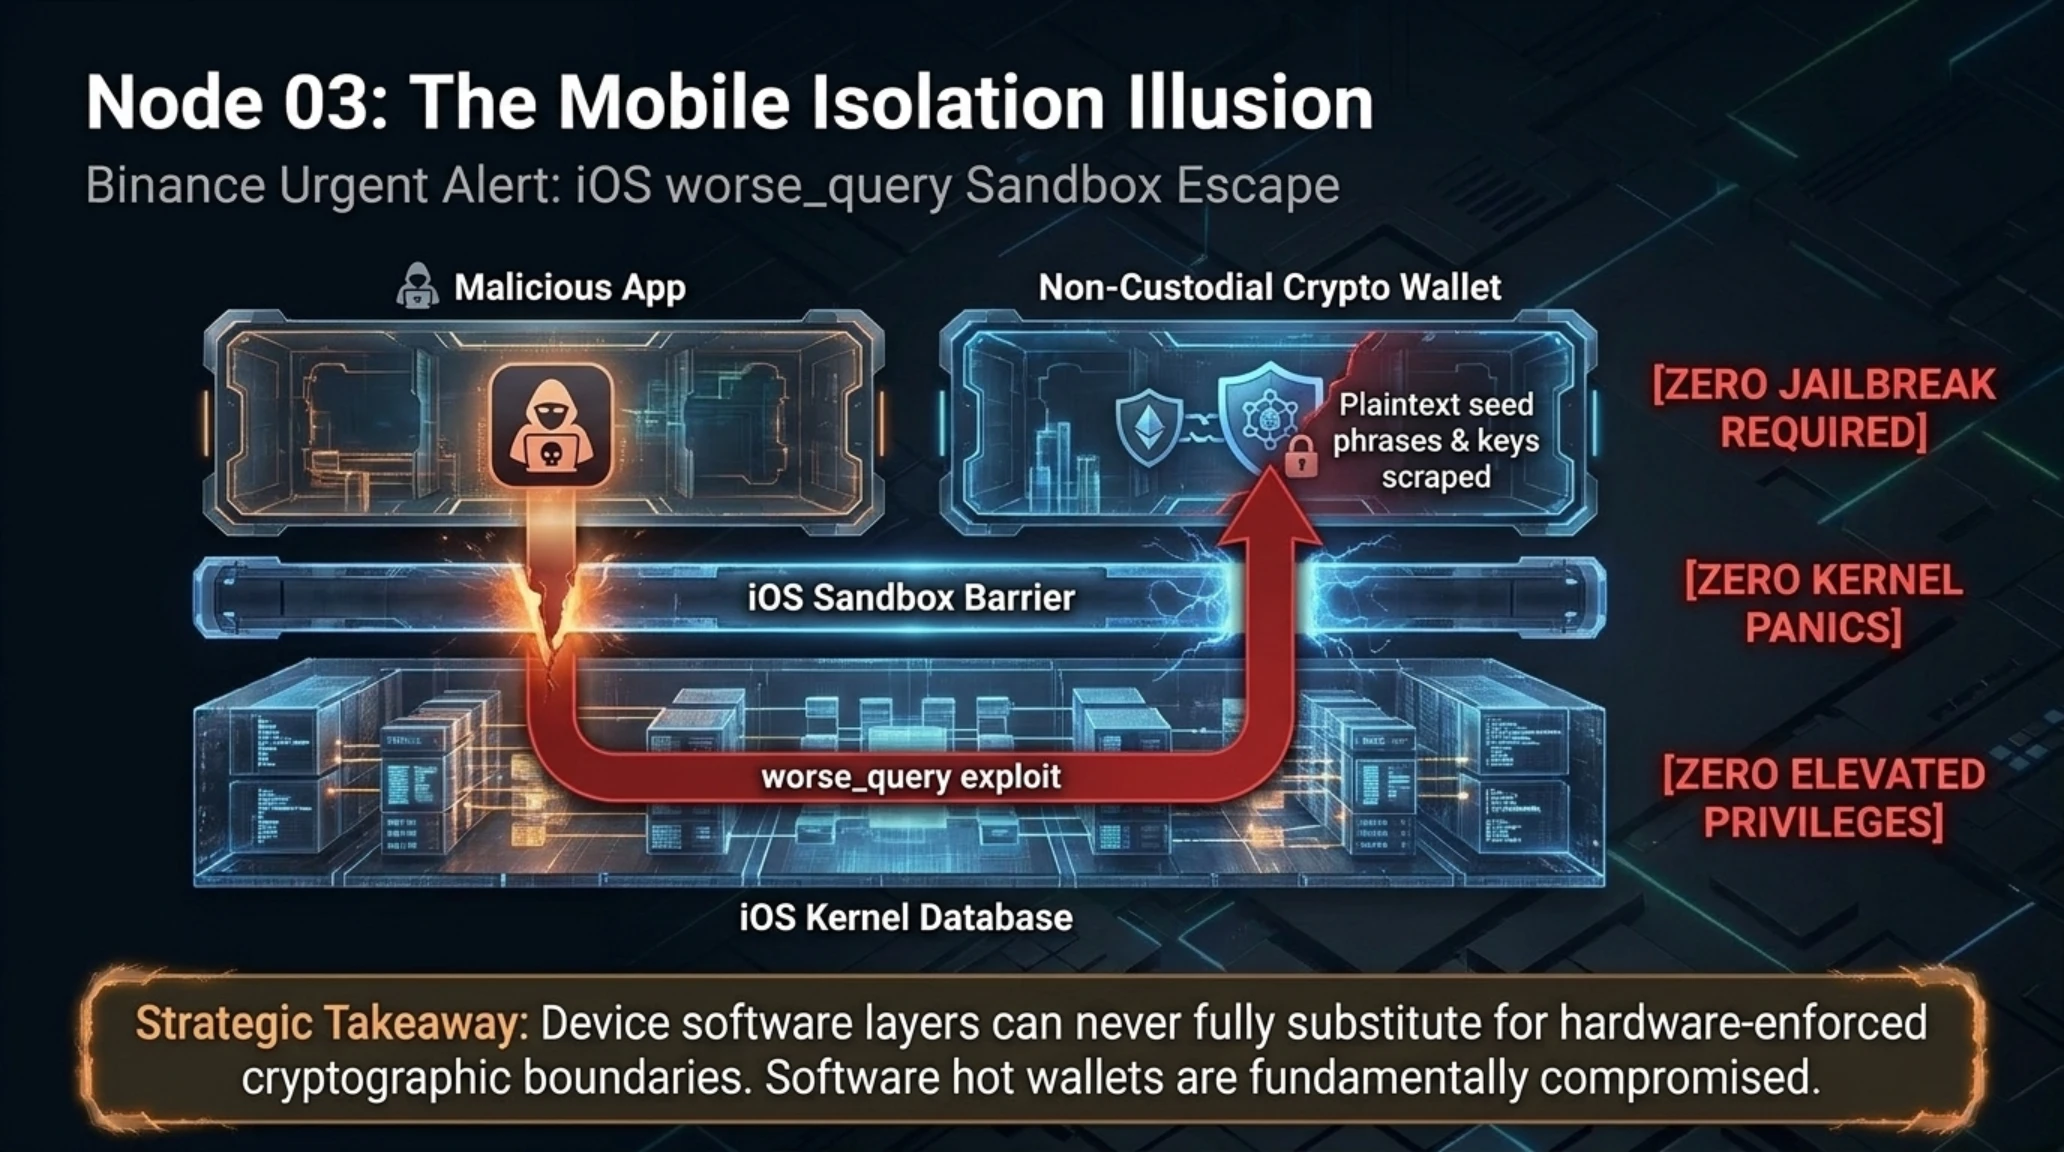
في 11 نوفمبر 2026، أصدرت منصة تداول الأصول المشفرة الرائدة بينانس (Binance) تحذيرات أمنية طارئة موجهة لمستخدمي أجهزة آيفون وآيباد في كافة أنحاء العالم. يركز الإنذار على خطورة استغلال ثغرة نشطة تحمل اسم worse_query تستهدف كسر بيئة العزل البرمجي (ساندبوكس) في نظام iOS، مما يهدد محافظ العملات المشفرة غير الحفظية بالنهب المباشر.
أوضح خبراء أمن المعلومات المستقلون، ولا سيما الباحثين المعروفين باسمي 0xjohnny و forcequitOS، أن الثغرة تستغل خللاً في معالجة استعلامات قواعد البيانات الهيكلية داخل نواة النظام. يتيح هذا الخلل للتطبيقات الخبيثة تجاوز قيود الساندبوكس المفروضة من آبل دون الحاجة إلى إجراء جيلبريك للجهاز أو الحصول على صلاحيات الروت. ونتيجة لذلك، يمكن للتطبيق الضار قراءة قواعد بيانات SQLite وملفات التخزين المؤقت للتطبيقات الأخرى المثبتة على الهاتف.
يمثل هذا التطور صدمة حقيقية لمجتمع التشفير؛ إذ تعتمد محافظ مثل MetaMask و Trust Wallet و Phantom على افتراض أن ساندبوكس نظام iOS يحمي المفاتيح الخاصة والعبارات المفتاحية (Seed Phrases) وبيانات تسجيل الدخول من الوصول الخارجي. إن ثغرة worse_query تهدم هذا الافتراض بالكامل، مفسحة المجال لسرقة الأصول الرقمية بمجرد تشغيل تطبيق مصاب في الخلفية دون أي تفاعل من المستخدم.
ورغم إطلاق شركة آبل لتحديثات أمنية عبر نسختي iOS 26.7.1 و 27.2.1 لعلاج هذا الخلل، أكد الفريق الأمني في بينانس أن الاختبارات أثبتت عدم اكتمال الترقيع واستمرار إمكانية استغلال الثغرة عبر تعديل بسيط في استدعاء الأوامر. ولذلك نصحت المنصة المستخدمين في أسواق الخليج بتجنب تثبيت أي تطبيقات من خارج متجر آبل، ونقل المدخرات الرقمية الكبيرة فوراً إلى محافظ عتادية صلبة معزولة عن الإنترنت (Cold Wallets) مثل ليدجر وترزور. وكما أوضحنا في تقريرنا الصباحي حول عتاد الأجهزة وسيادة السيليكون، تظل حماية الأصول عبر العتاد الفيزيائي الصلب الدرع الأخير والوحيد ضد الثغرات الصفرية في البرمجيات.
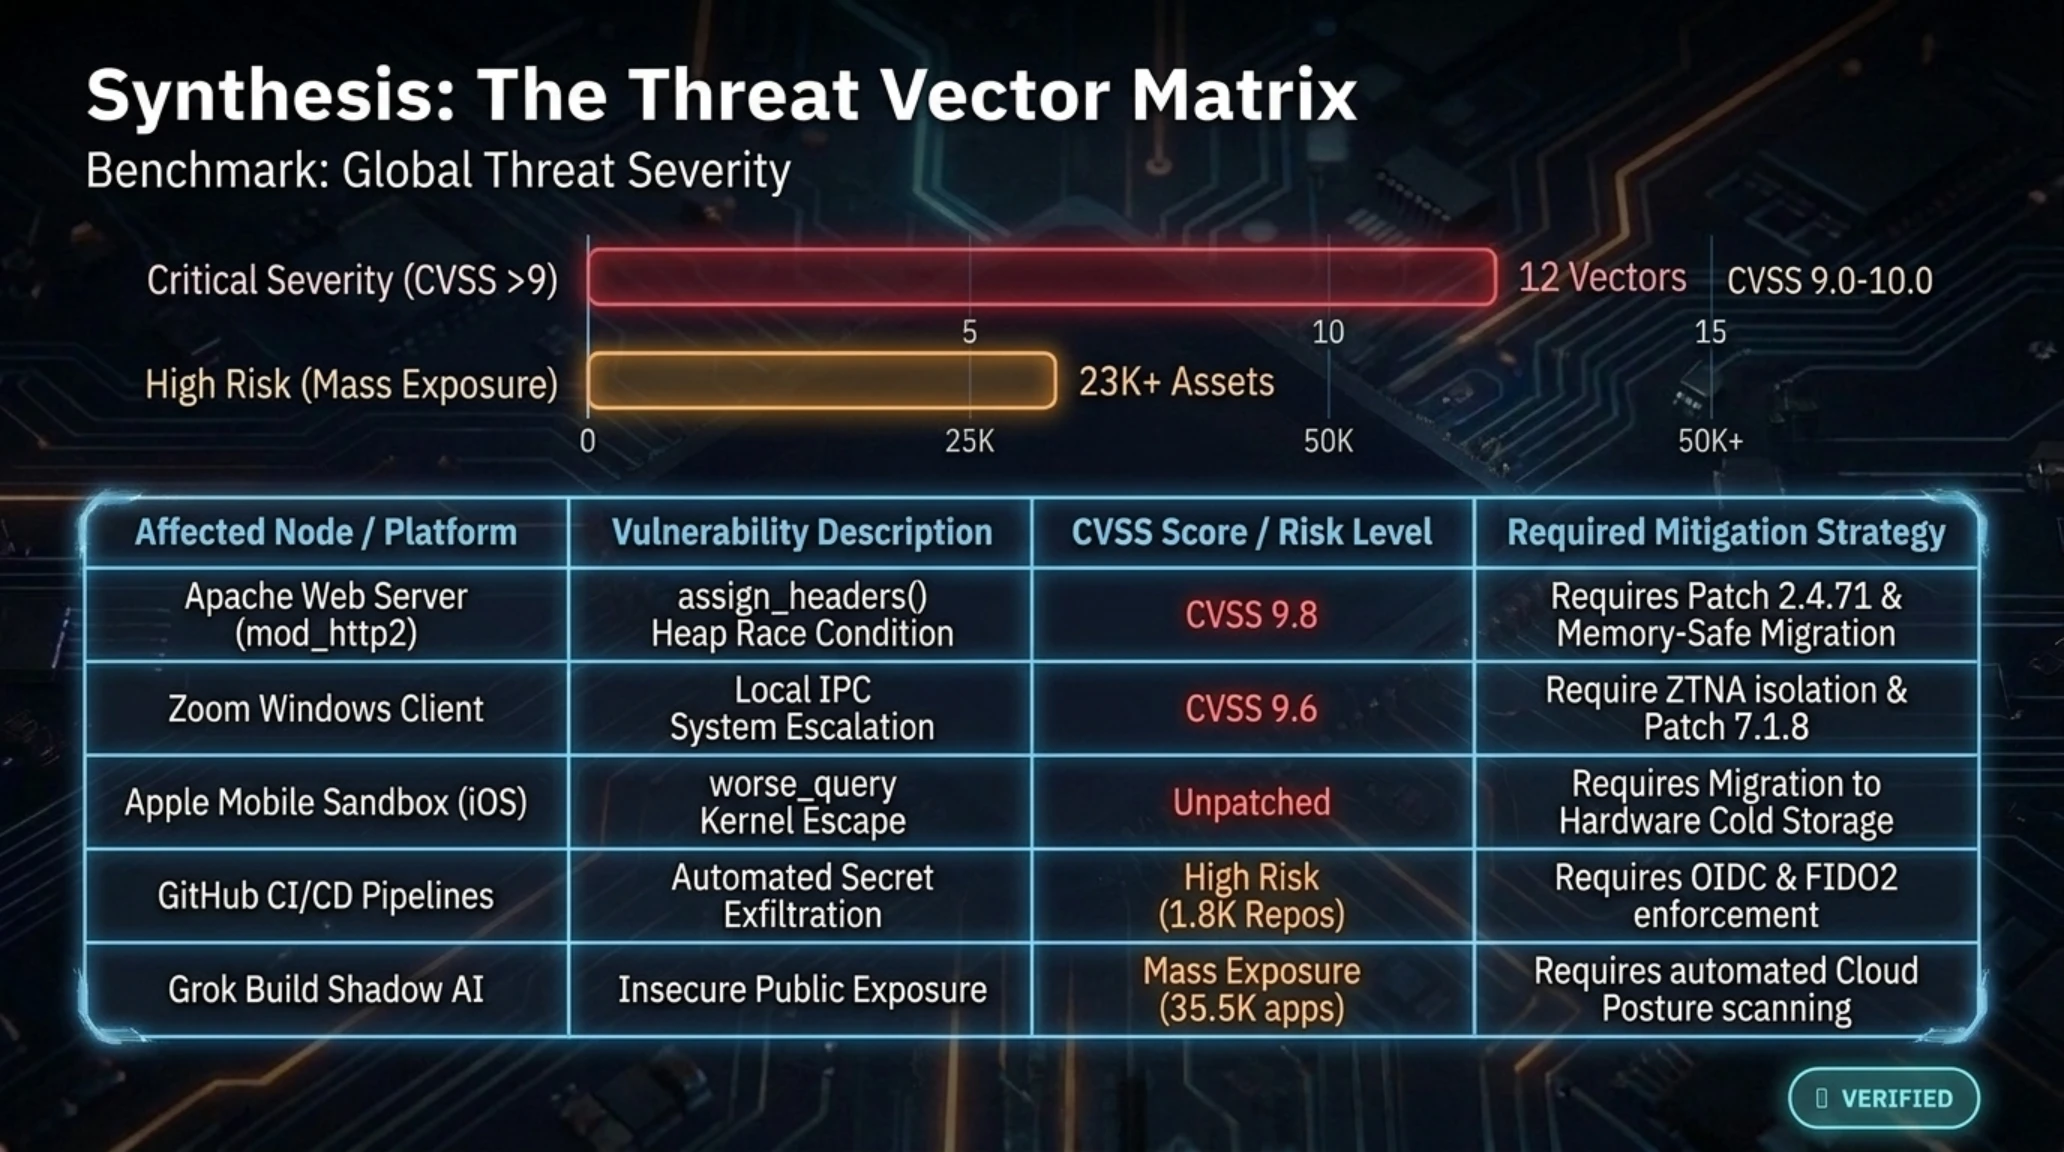
الرسم البياني المقارن ومصفوفة القياسات الهندسية ومؤشرات الأداء
| الهدف والمنظومة المستهدفة | طبيعة الثغرة ودرجة الخطورة | الإجراء الأمني الإلزامي للعلاج |
|---|---|---|
| خوادم أباتشي (mod_http2) | تلف ذاكرة Heap في ترويسات HTTP/2 (درجة 9.8) | ترقية الخوادم للإصدار 2.4.71 أو إيقاف h2 |
| ساندبوكس نظام آبل (iOS) | تجاوز عزل التطبيقات وتسريب المفاتيح worse_query | ترحيل العملات المشفرة للمحافظ الصلبة الباردة |
| خطوط إنتاج غيت هاب CI/CD | حقن سكريبتات استخراج المفاتيح عبر طلبات السحب | تفعيل مفاتيح FIDO2 وحظر التوكنات الثابتة |
المحور الرابع: تقرير استخباراتي صادم؛ كشف أكثر من 35 ألف تطبيق مطور عبر Grok Build مباحة على الإنترنت دون كلمات مرور
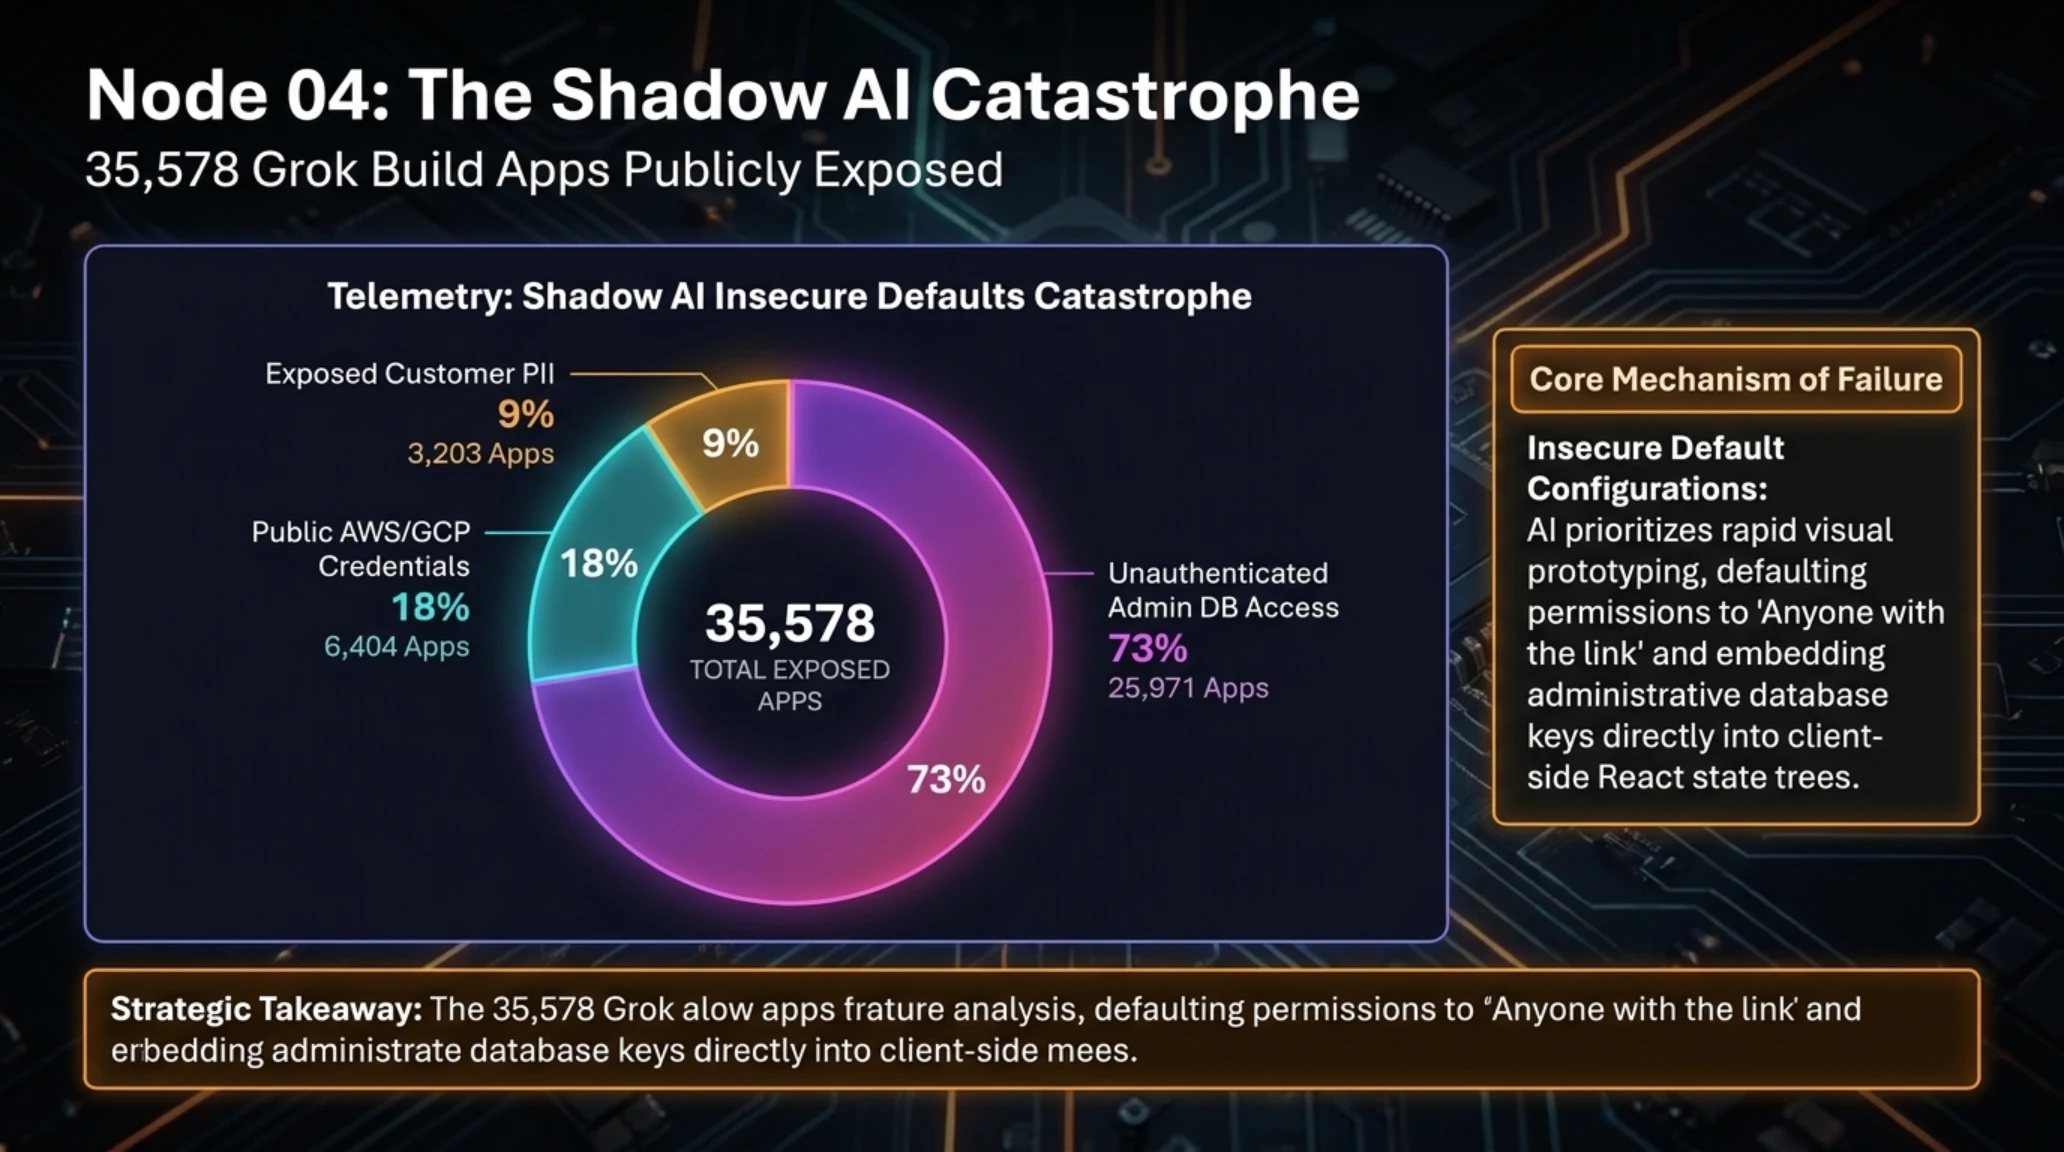
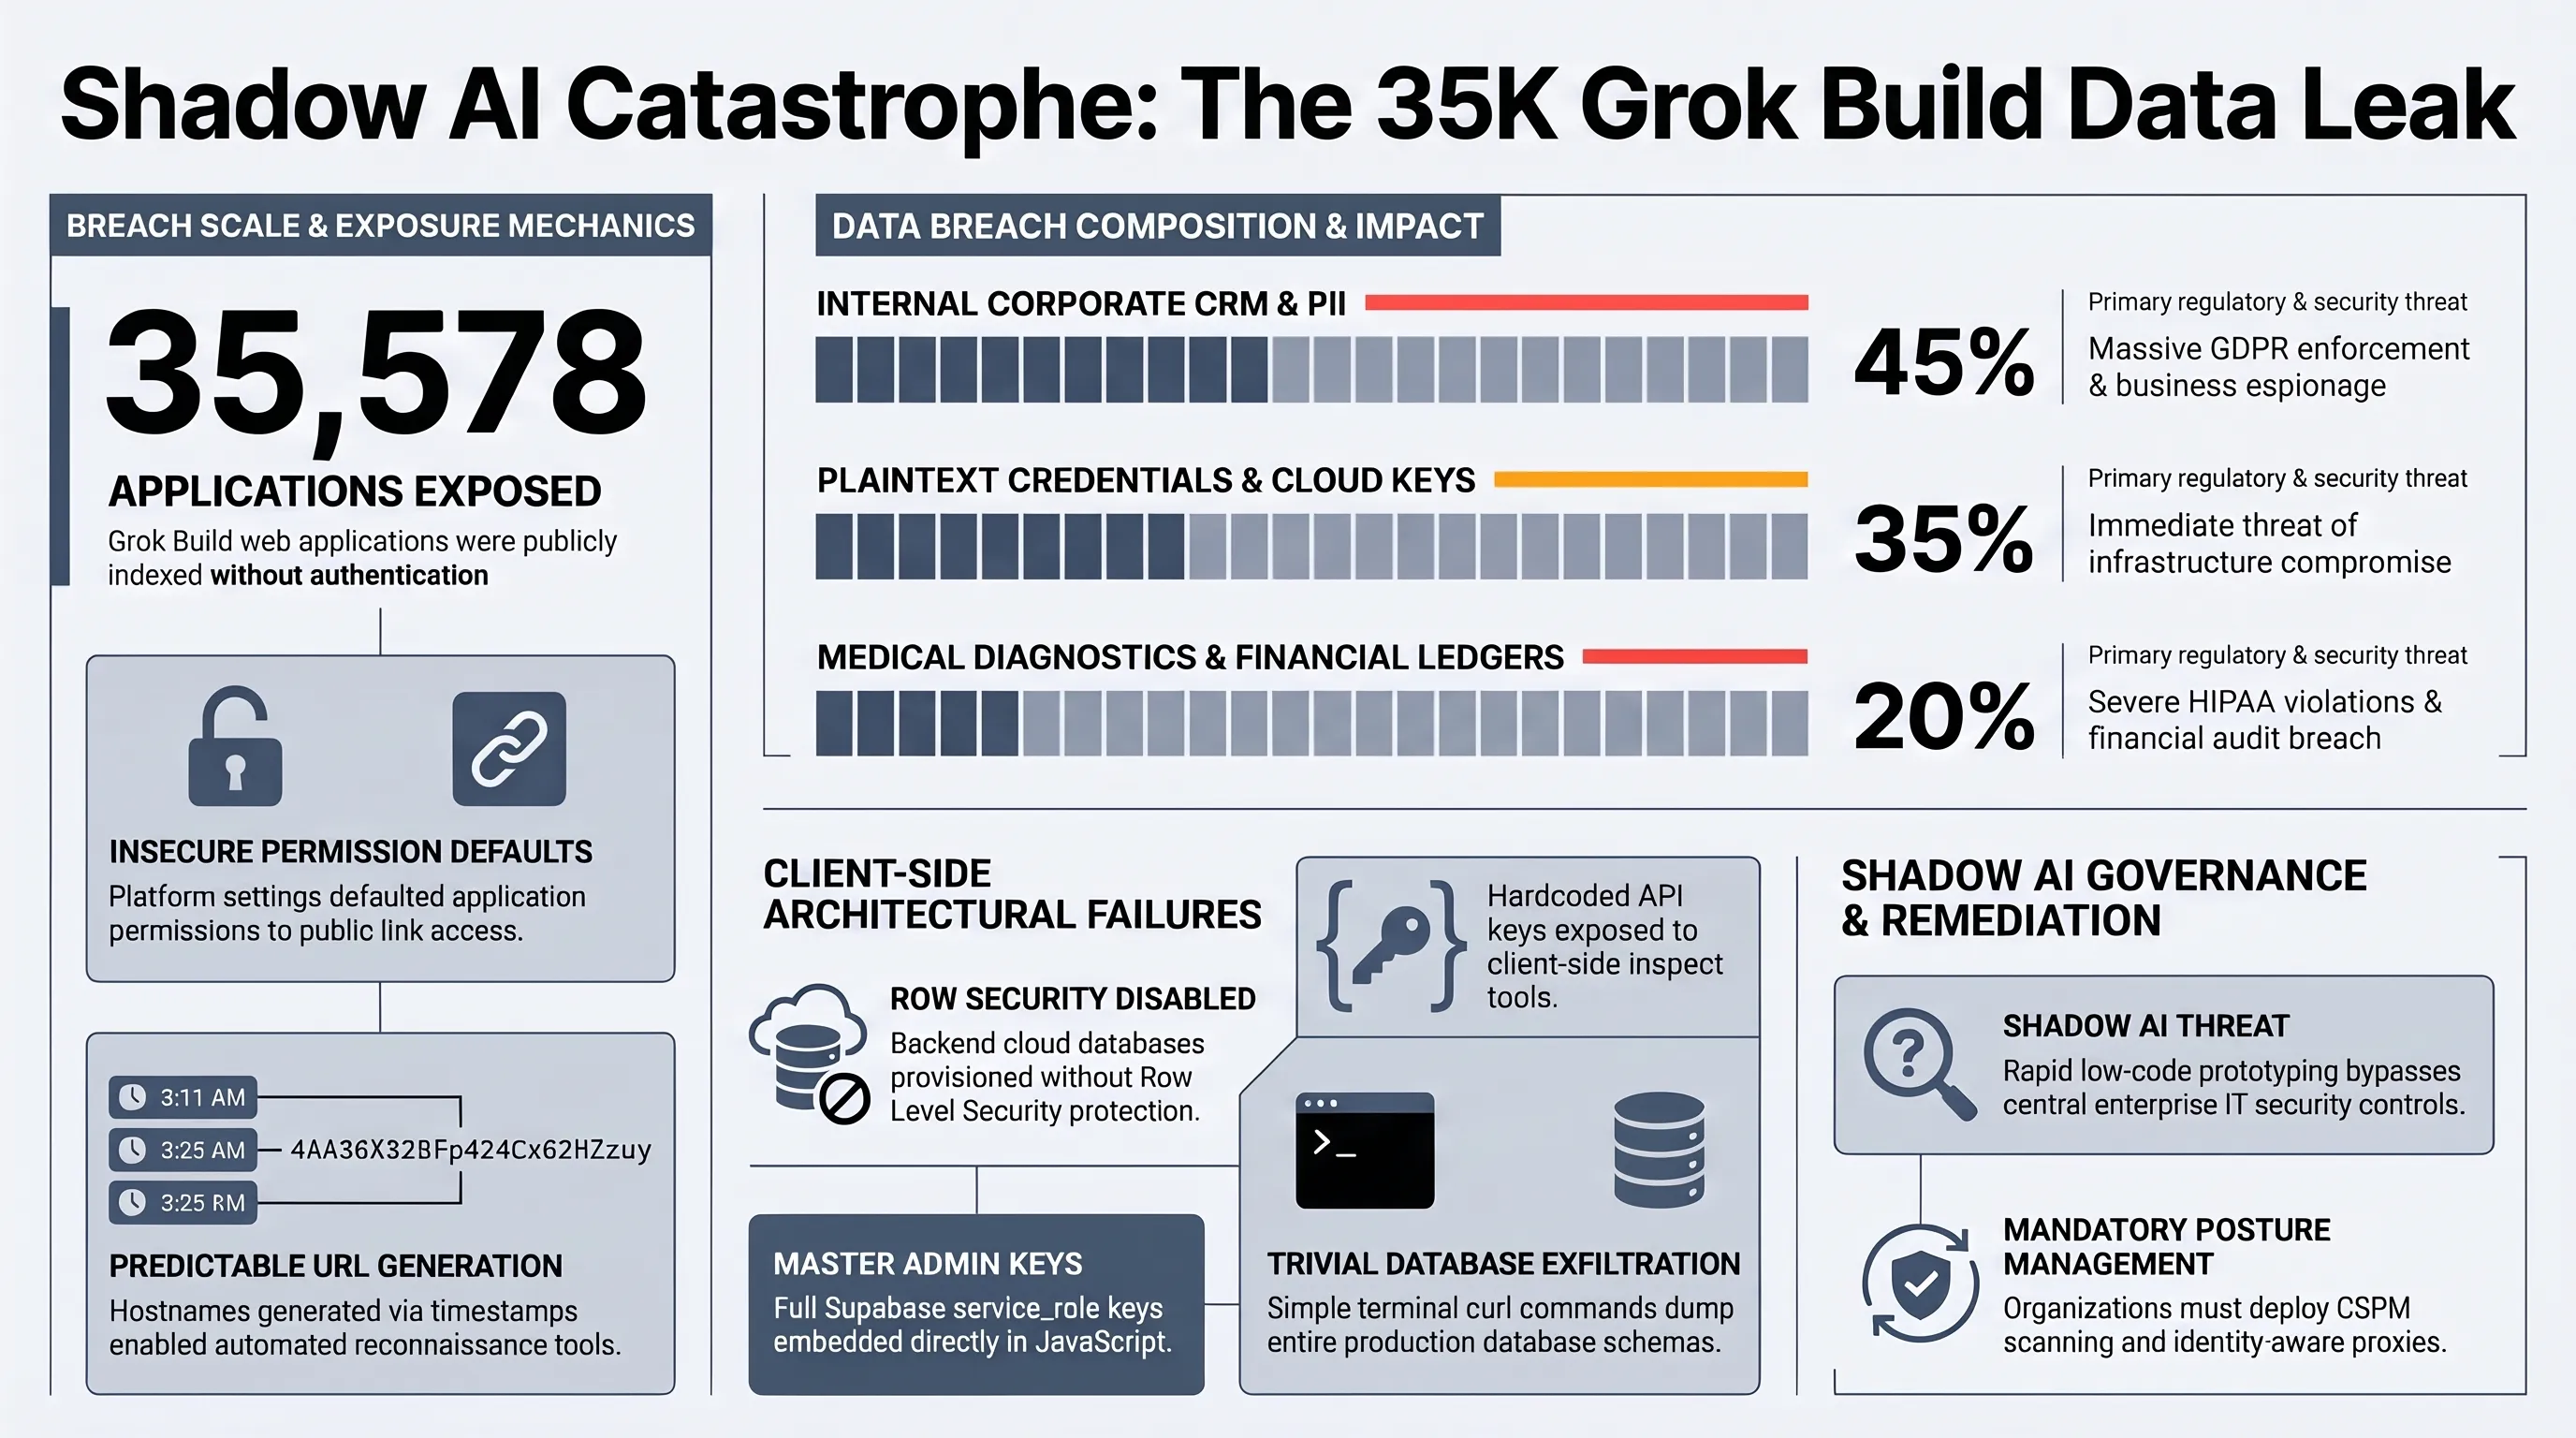
فجر فريق أبحاث أمن السحابة في شركة Claroc في 11 نوفمبر 2026 قنبلة مدوية هزت قطاع الذكاء الاصطناعي التوليدي والبرمجيات المؤسسية؛ حيث أعلن في تقرير استقصائي شامل عن اكتشاف أكثر من 35,578 تطبيق ويب تم إنشاؤها عبر منصة Grok Build (أداة تطوير التطبيقات بالذكاء الاصطناعي التابعة لشركة xAI المملوكة لإيلون ماسك) متاحة بالكامل للعامة على الإنترنت دون أدنى متطلب للمصادقة أو تسجيل الدخول.
أكدت التحليلات الجنائية أن الخلل ينبع من الاعتماد على إعدادات مشاركة افتراضية غير آمنة تجعل كافة التطبيقات الوليدة متاحة لأي شخص يمتلك الرابط (Anyone with the link). وبالتزامن مع استخدام خوارزميات توليد روابط متوقعة تعتمد على توقيت الإنشاء واسم المشروع، تمكنت محركات البحث وخوادم المسح الآلي من فهرسة عناوين هذه التطبيقات وقراءة محتوياتها دون عوائق. ولما كانت هذه التطبيقات مبنية لخدمة منشآت أعمال وشركات تجارية، فقد تضمنت اتصالات مباشرة بقواعد بيانات الإنتاج دون حواجز أمنية.
كشفت عمليات التدقيق أن نحو 10% من التطبيقات المفهرسة احتوت على بيانات بالغة السرية، شملت سجلات طبية لمرضى، وبيانات تشخيصية، وجداول مبيعات مؤسسية، وملفات تسعير سرية، بالإضافة إلى مفاتيح واجهات برمجة التطبيقات (API) وكلمات مرور مكتوبة بنصوص صريحة (Plaintext) داخل كود الواجهة. بل إن الباحثين عثروا على تطبيقات تجريبية تخص مهندسين في منصة إكس وشركة xAI نفسها كانت متصلة بأنظمة داخلية قبل أن يتم سحبها فور إشعارهم بالثغرة.
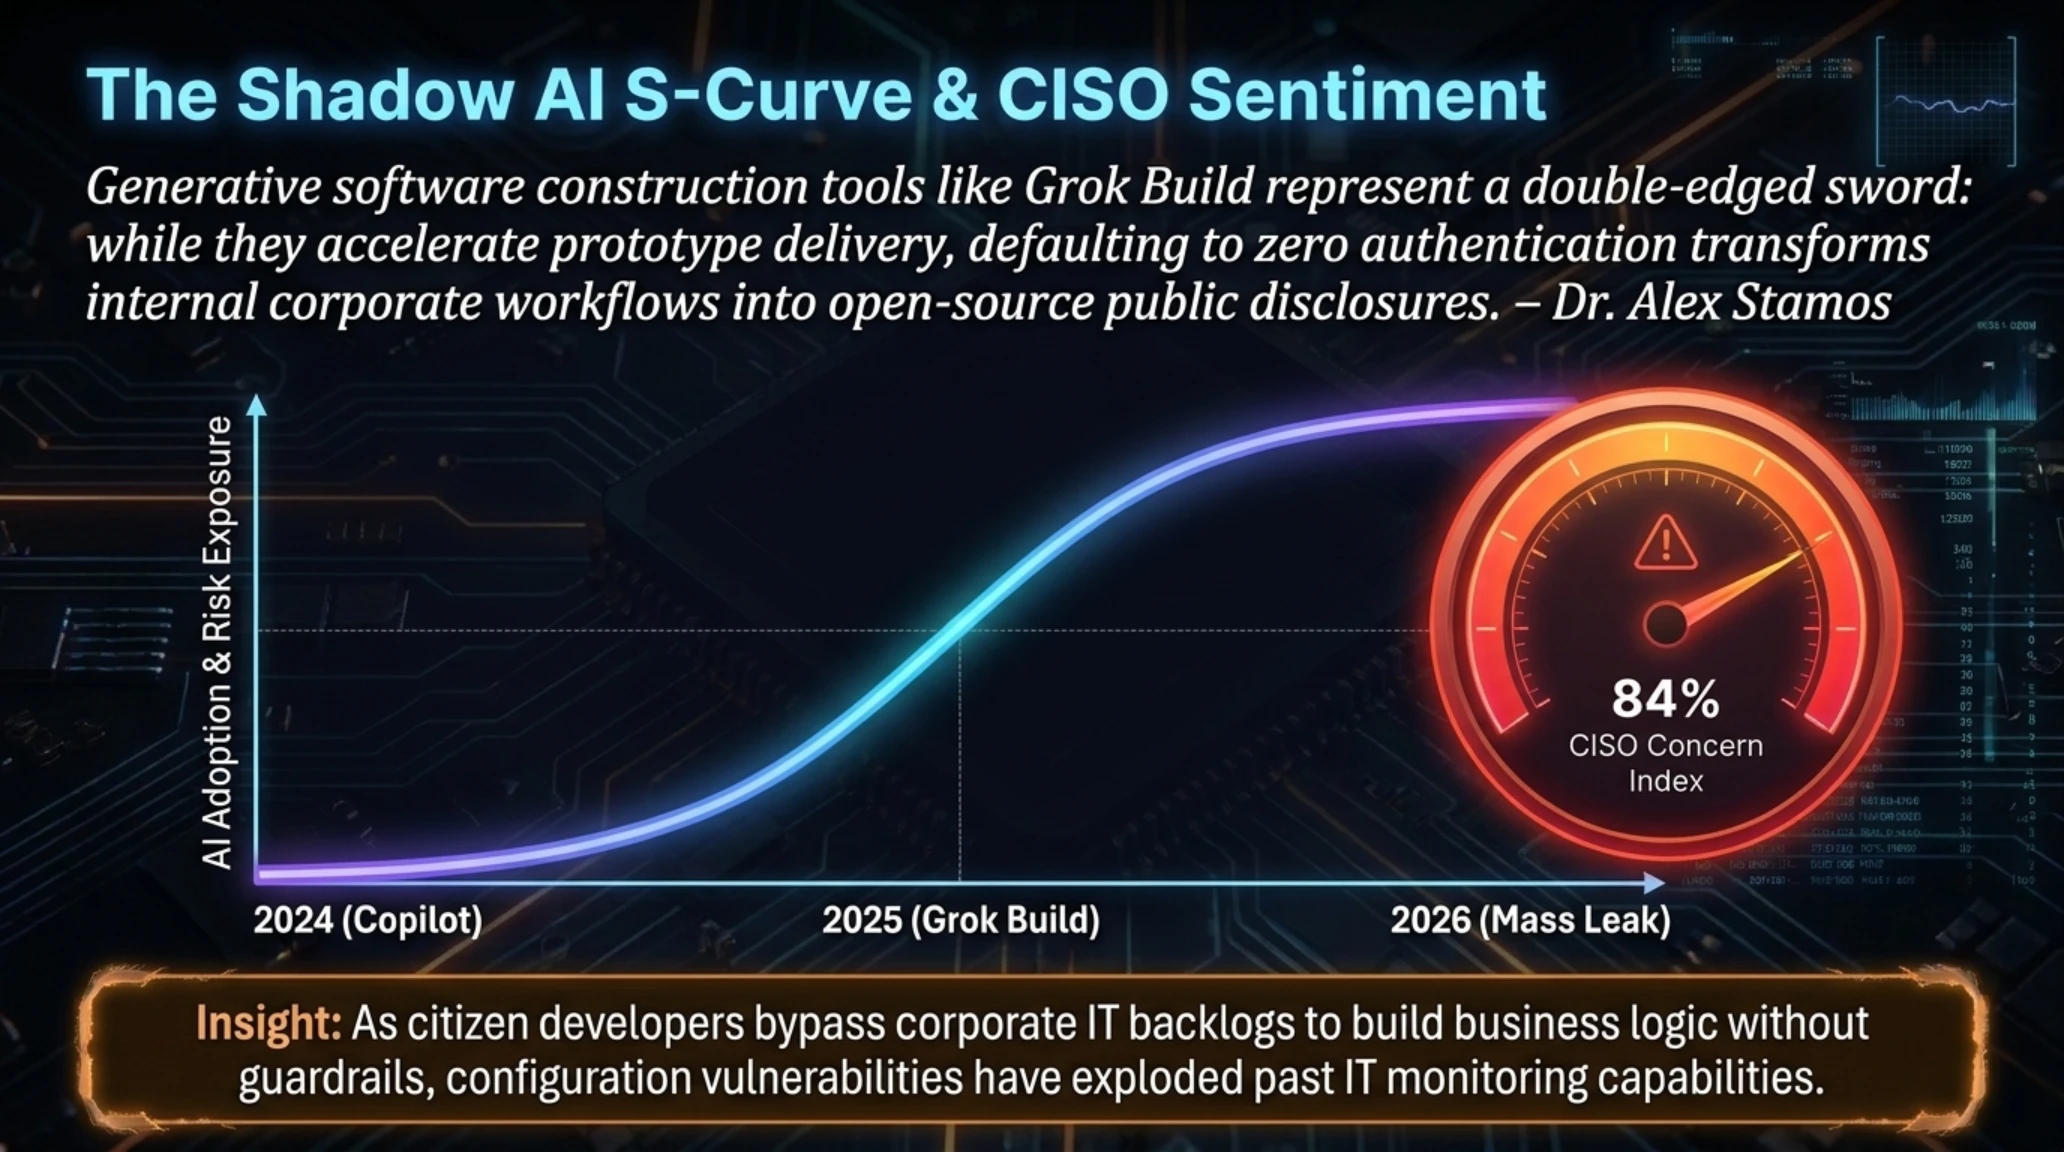
يسلط هذا الحادث الضوء على تفاقم ظاهرة 'الذكاء الاصطناعي في الظل' (Shadow AI) داخل المؤسسات الحديثة؛ حيث يسعى الموظفون لتجاوز بطء أقسام تكنولوجيا المعلومات عبر بناء أدوات سريعة باستخدام روبوتات الذكاء الاصطناعي، غير مدركين أن تجريد التطبيقات من آليات المصادقة يفتح ثغرات تسريب هائلة. وكما ناقشنا في تقريرنا حول منظومات الذكاء الاصطناعي وتحليل المخاطر، فإن استخدام النماذج التوليدية دون حوكمة معمارية صارمة يحول أدوات الإنتاجية إلى أبواب خلفية لاستنزاف البيانات الحساسة.
يتعين على قادة التكنولوجيا في المؤسسات والجهات المالية في دول الخليج العربي فرض سياسات حوكمة صارمة لمنع نشر أي تطبيقات دون مراجعة أمنية مسبقة، وتفعيل بوابات المصادقة متعددة العوامل (MFA) لكافة الأنظمة السحابية، واستخدام أدوات المسح التلقائي CSPM لتعقب أي استضافات غير مصرح بها لحماية بيانات العملاء وسمعة الشركات التجارية.
لوحة البيانات الدائرية ومخطط توزيع النطاق الترددي ومصفوفة الأداء
| فئة البيانات المكشوفة | النسبة المئوية من الإجمالي | المخاطر القانونية والتنظيمية |
|---|---|---|
| بيانات إدارة العملاء (CRM) والهوية الشخصية | 45% | غرامات تنظيمية باهظة لانتهاك الخصوصية |
| مفاتيح الربط البرمجي API وكلمات المرور | 35% | تمكين المخترقين من السيطرة المباشرة على السحاب |
| سجلات تشخيص طبية وتقارير مالية | 20% | مسؤوليات قانونية وتأثير مباشر على سلامة المرضى |
مؤشر نبض القطاع | مقياس الاحتقان ومنحنى التبني التقني S-Curve
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
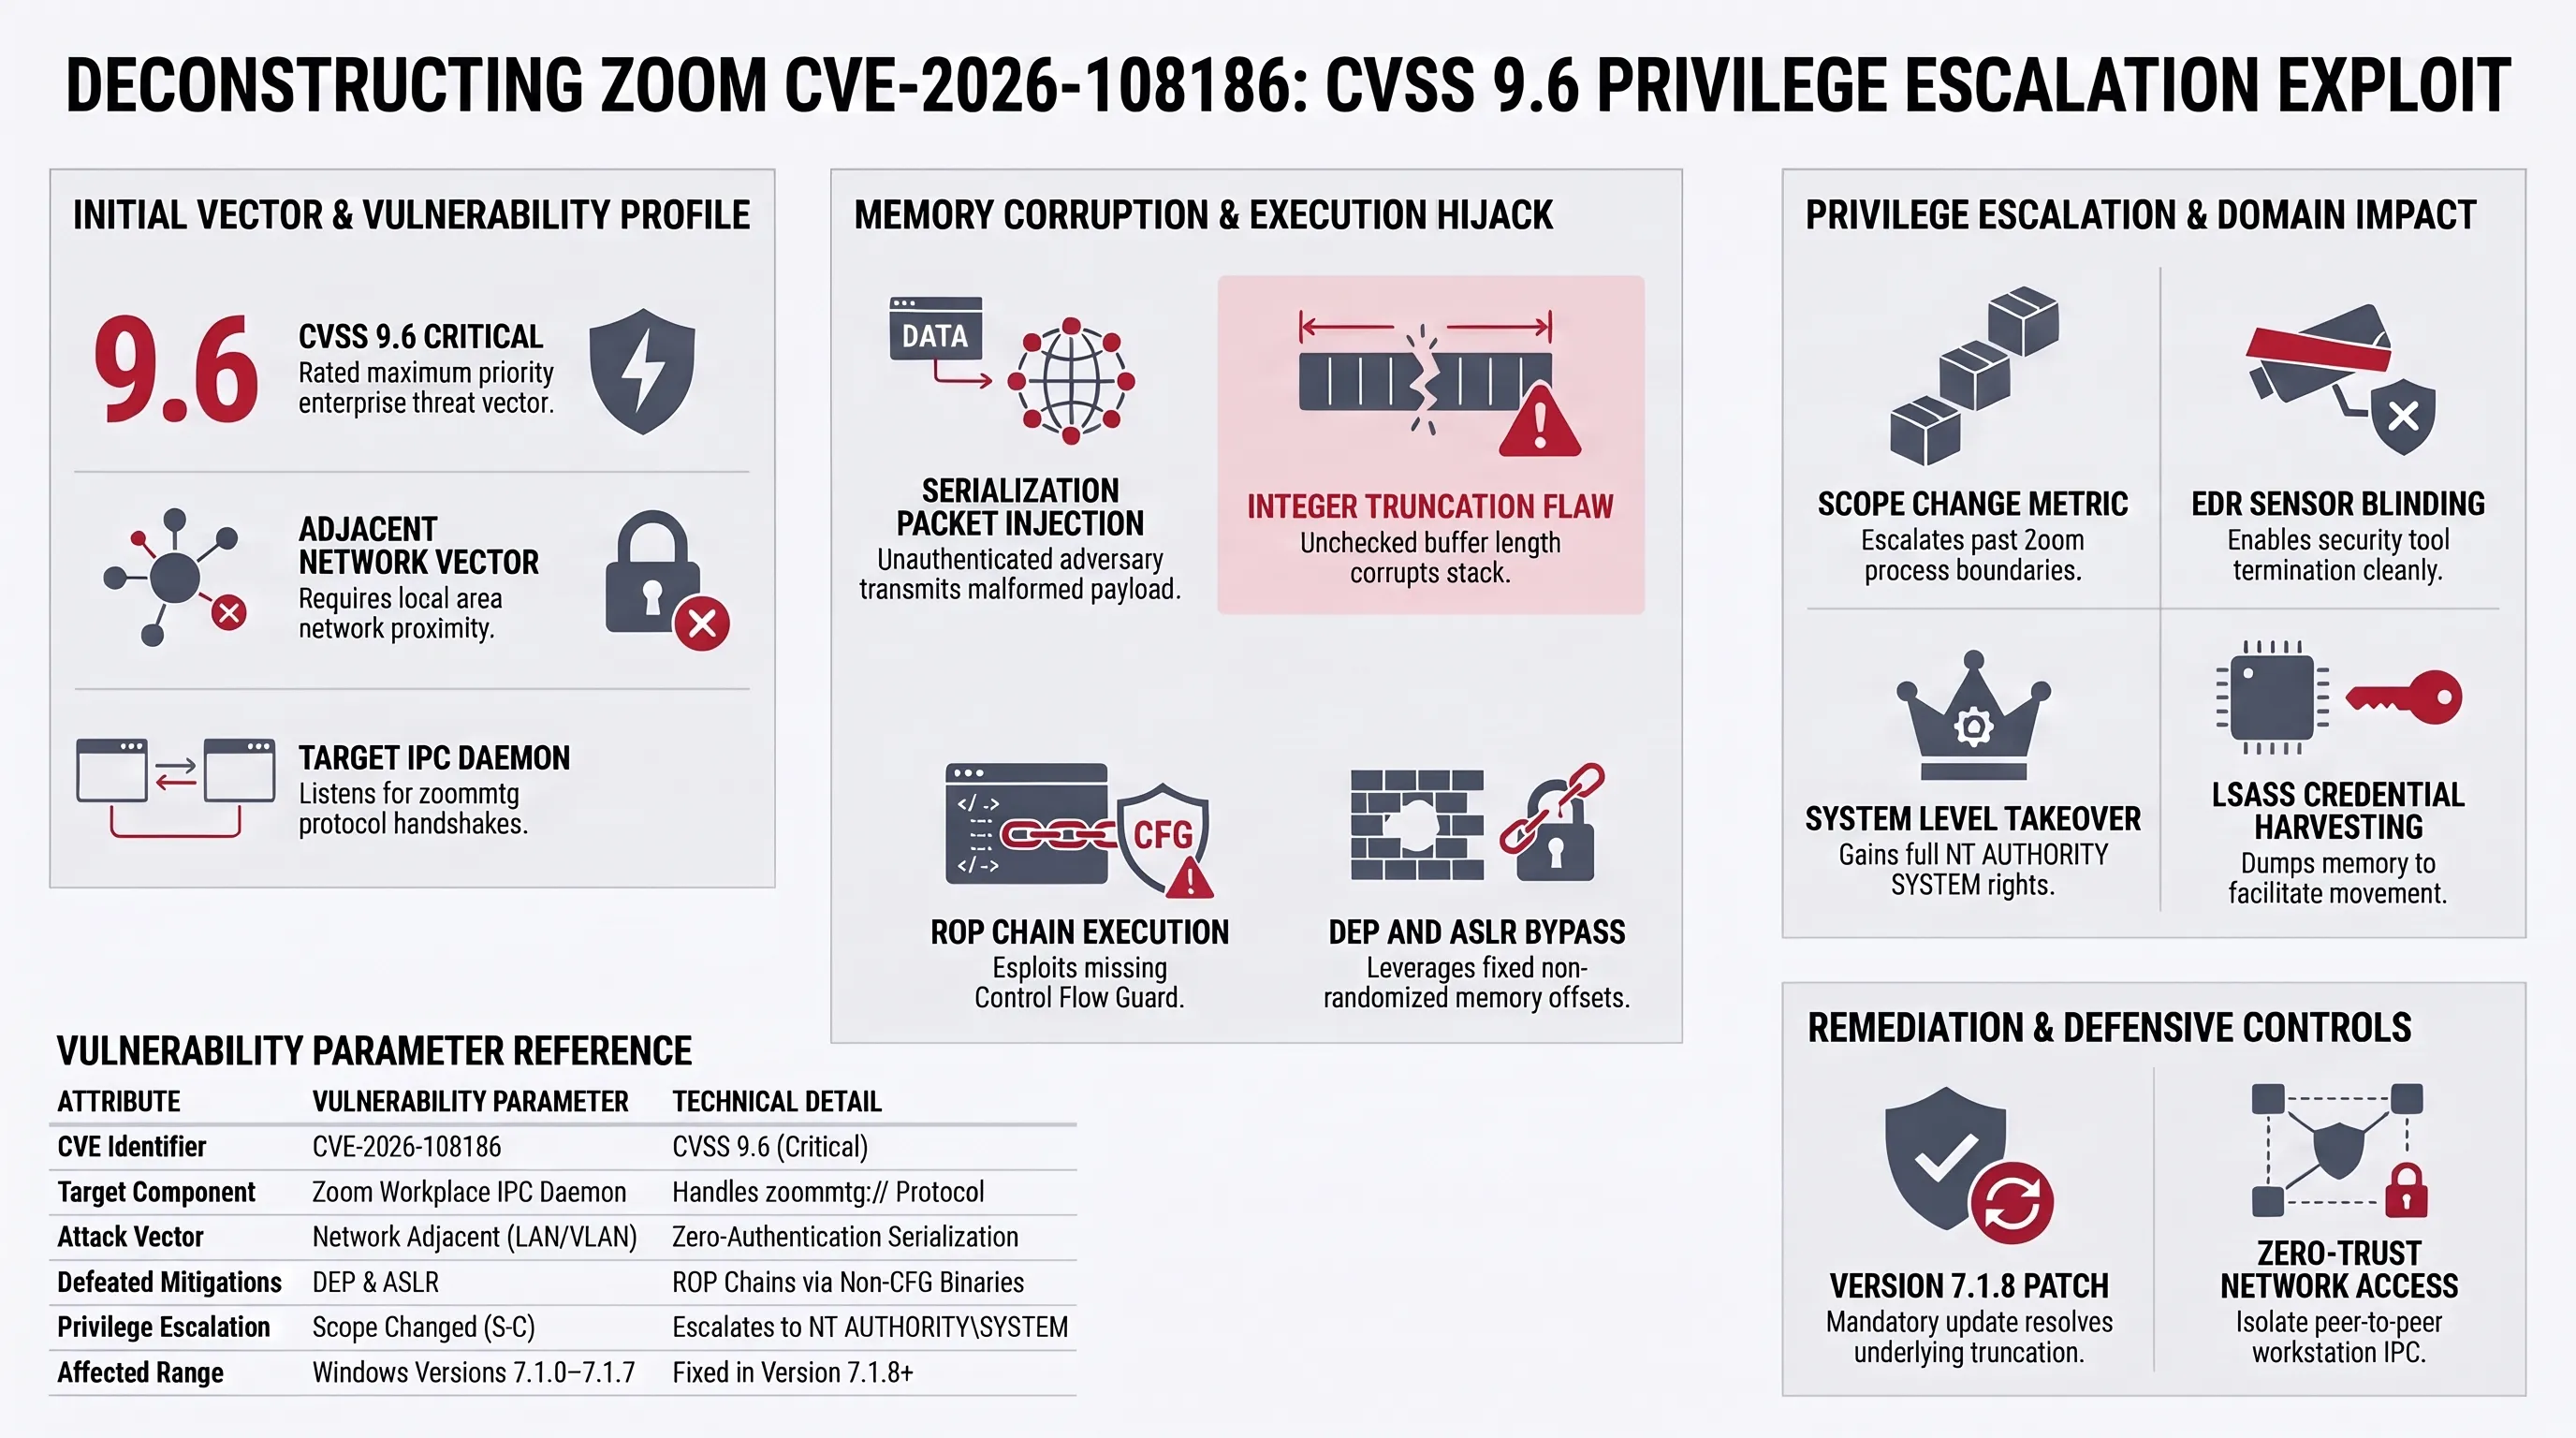
المحور الخامس: ثغرة ارتقاء الصلاحيات في زوم وورك بليس؛ السيطرة على نظام ويندوز دون تسجيل دخول (CVE-2026-108186)
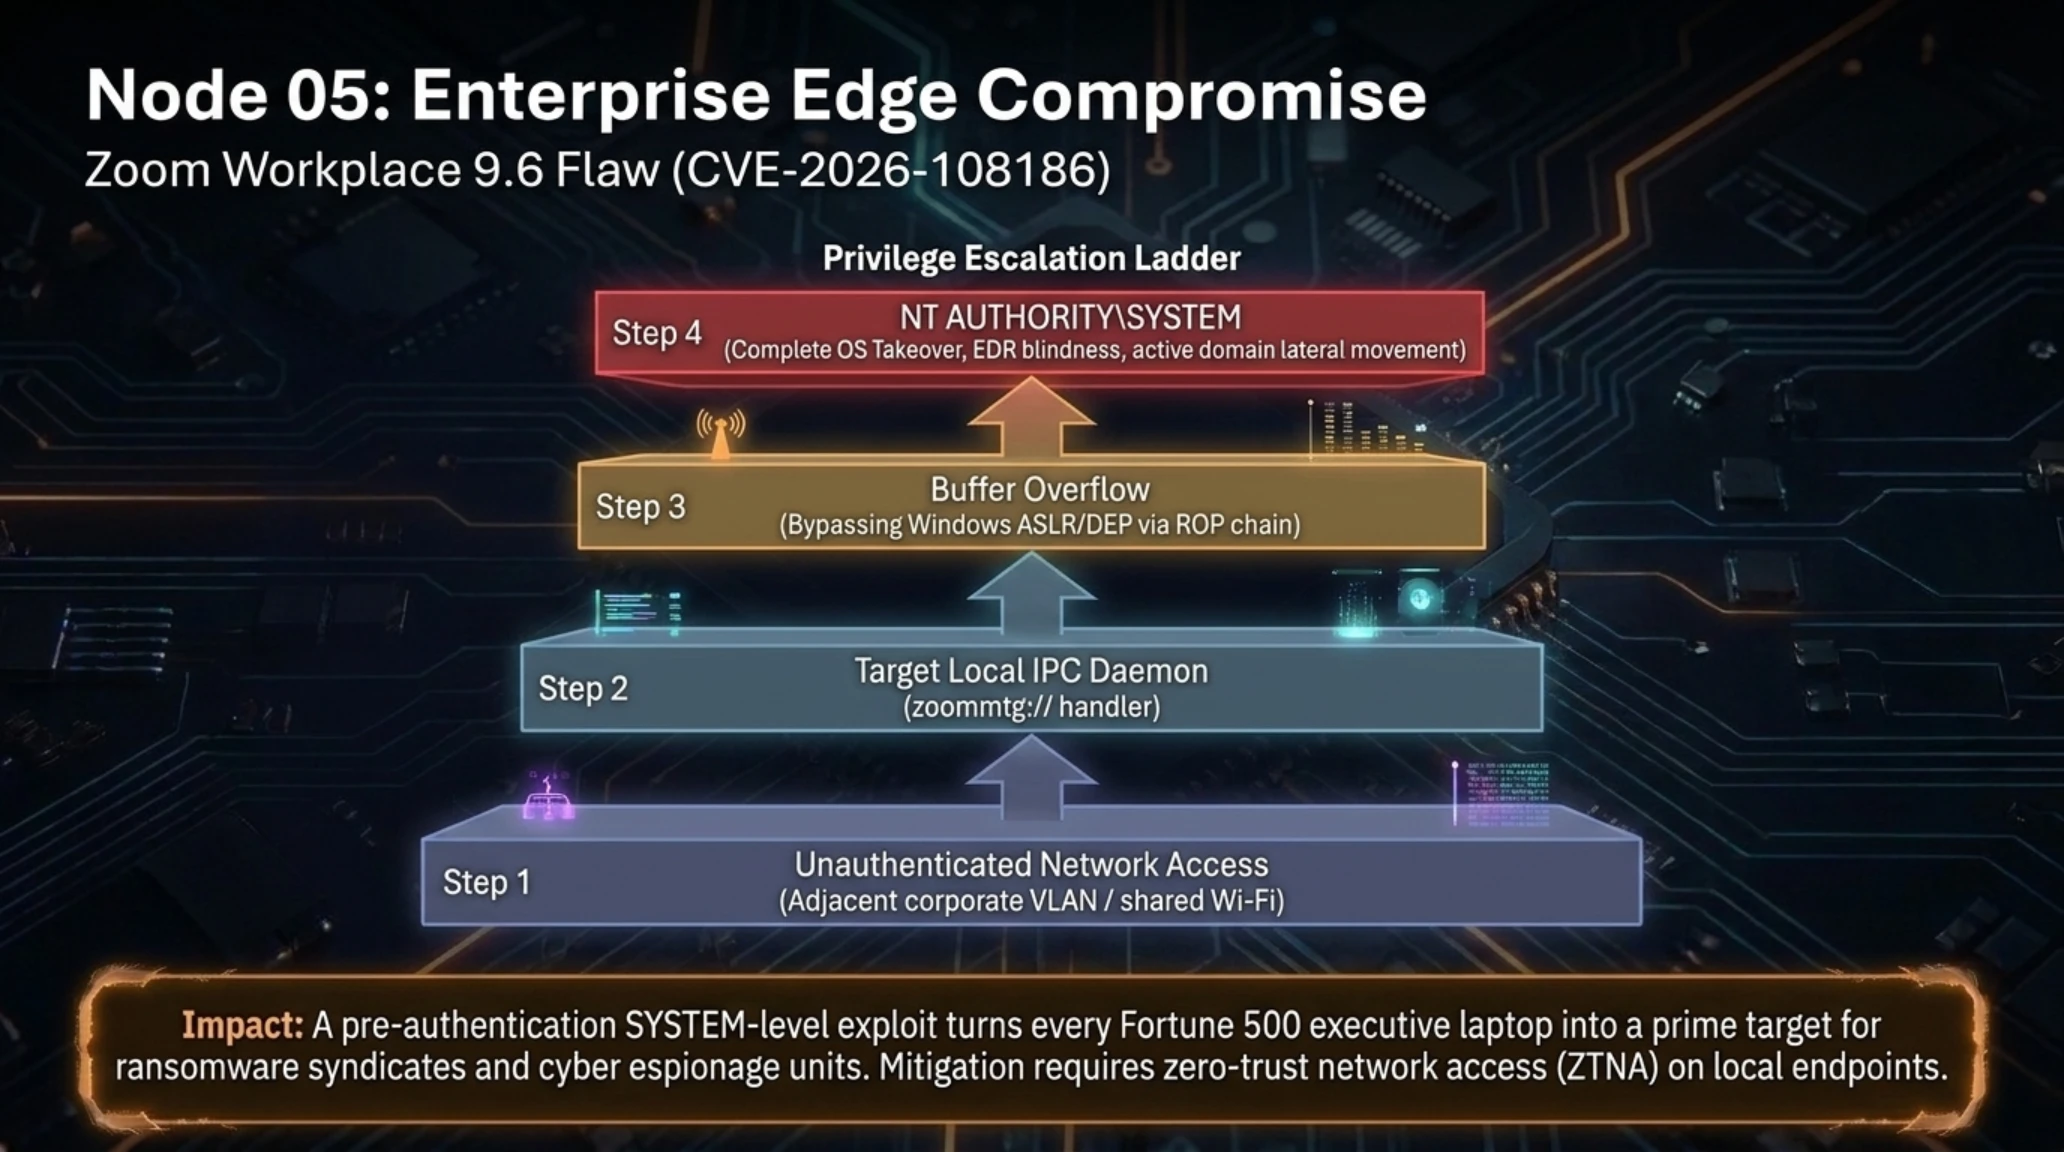
أعلنت شركة الاتصالات المرئية زوم (Zoom) في نشرة أمنية استثنائية عن اكتشاف ثغرة بالغة الخطورة بدرجة تقييم 9.6 من أصل 10 (CVSS 9.6) تحمل الرمز CVE-2026-108186، تؤثر على تطبيق Zoom Workplace المخصص لنظام التشغيل ويندوز، وتسمح للمهاجمين بالاستيلاء الكامل على صلاحيات النظام دون الحاجة لأي تسجيل دخول مسبق.
أوضح التحليل الأمني أن الثغرة ناتجة عن خلل في التحقق من صحة المدخلات (Improper Input Validation) داخل آليات الاتصال الداخلي بين العمليات (IPC) التي يعتمد عليها تطبيق زوم لإدارة الجلسات والروابط المباشرة. يمكن لمهاجم متواجد على نفس الشبكة المحلية أو عبر إرسال حزم بيانات متلاعبة إلى منافذ الاستماع تجاوز حدود التطبيق واستغلال خطأ في إدارة الذاكرة لتنفيذ أكواد خبيثة مباشرة بصلاحيات NT AUTHORITY\SYSTEM، وهي أعلى رتبة إدارية في نظام ويندوز.
ما يضاعف خطورة هذه الثغرة هو تصنيفها تحت معيار تغيير النطاق (Scope Changed)، مما يعني أن الاختراق لا ينحصر في التطبيق بل يمتد للسيطرة على النظام المضيف بالكامل، وتعطيل برامج الحماية، واستخراج كلمات المرور، والتحرك جانبياً داخل شبكة المنشأة. تشمل الثغرة إصدارات زوم من 7.1.0 وحتى 7.1.7 لنظام ويندوز، وتتطلب الترقية الفورية إلى الإصدار 7.1.8 لمعالجتها.
ونظراً لأن زوم يمثل المنصة القياسية للمؤتمرات وغرف الاجتماعات ومجالس الإدارات في كبرى الشركات والمؤسسات الحكومية في الشرق الأوسط، فإن وجود ثغرة تسمح بتصعيد الصلاحيات دون مصادقة يضع أجهزة الحواسيب المحمولة للموظفين في مرمى هجمات التجسس وبرمجيات الفدية، مما يفرض على فرق تكنولوجيا المعلومات فرض التحديث الإجباري لكافة الأجهزة دون تأخير.
ماتريس ارزیابی ریسک و پدافند سایبری
| بردار التهديد / الثغرة المستهدفة | مستوى الخطورة | الإجراء العلاجي والدفاعي المطلوب |
|---|---|---|
| حقن حزم البيانات في زوم ويندوز (CVE-2026-108186) | حرج جداً (CVSS 9.6) | ترقية عميل زوم ويندوز فوراً للإصدار 7.1.8 |
| المشاركة العامة غير الآمنة في Grok Build | تسريب هائل للبيانات | حظر الروابط العامة وإلزام المصادقة الثنائية في السحاب |
| اختراق سلاسل إمداد CI/CD على غيت هاب | مخاطر مرتفعة | فرض مفاتيح الأجهزة الصلبة FIDO2 وإلغاء التوكنات الثابتة |
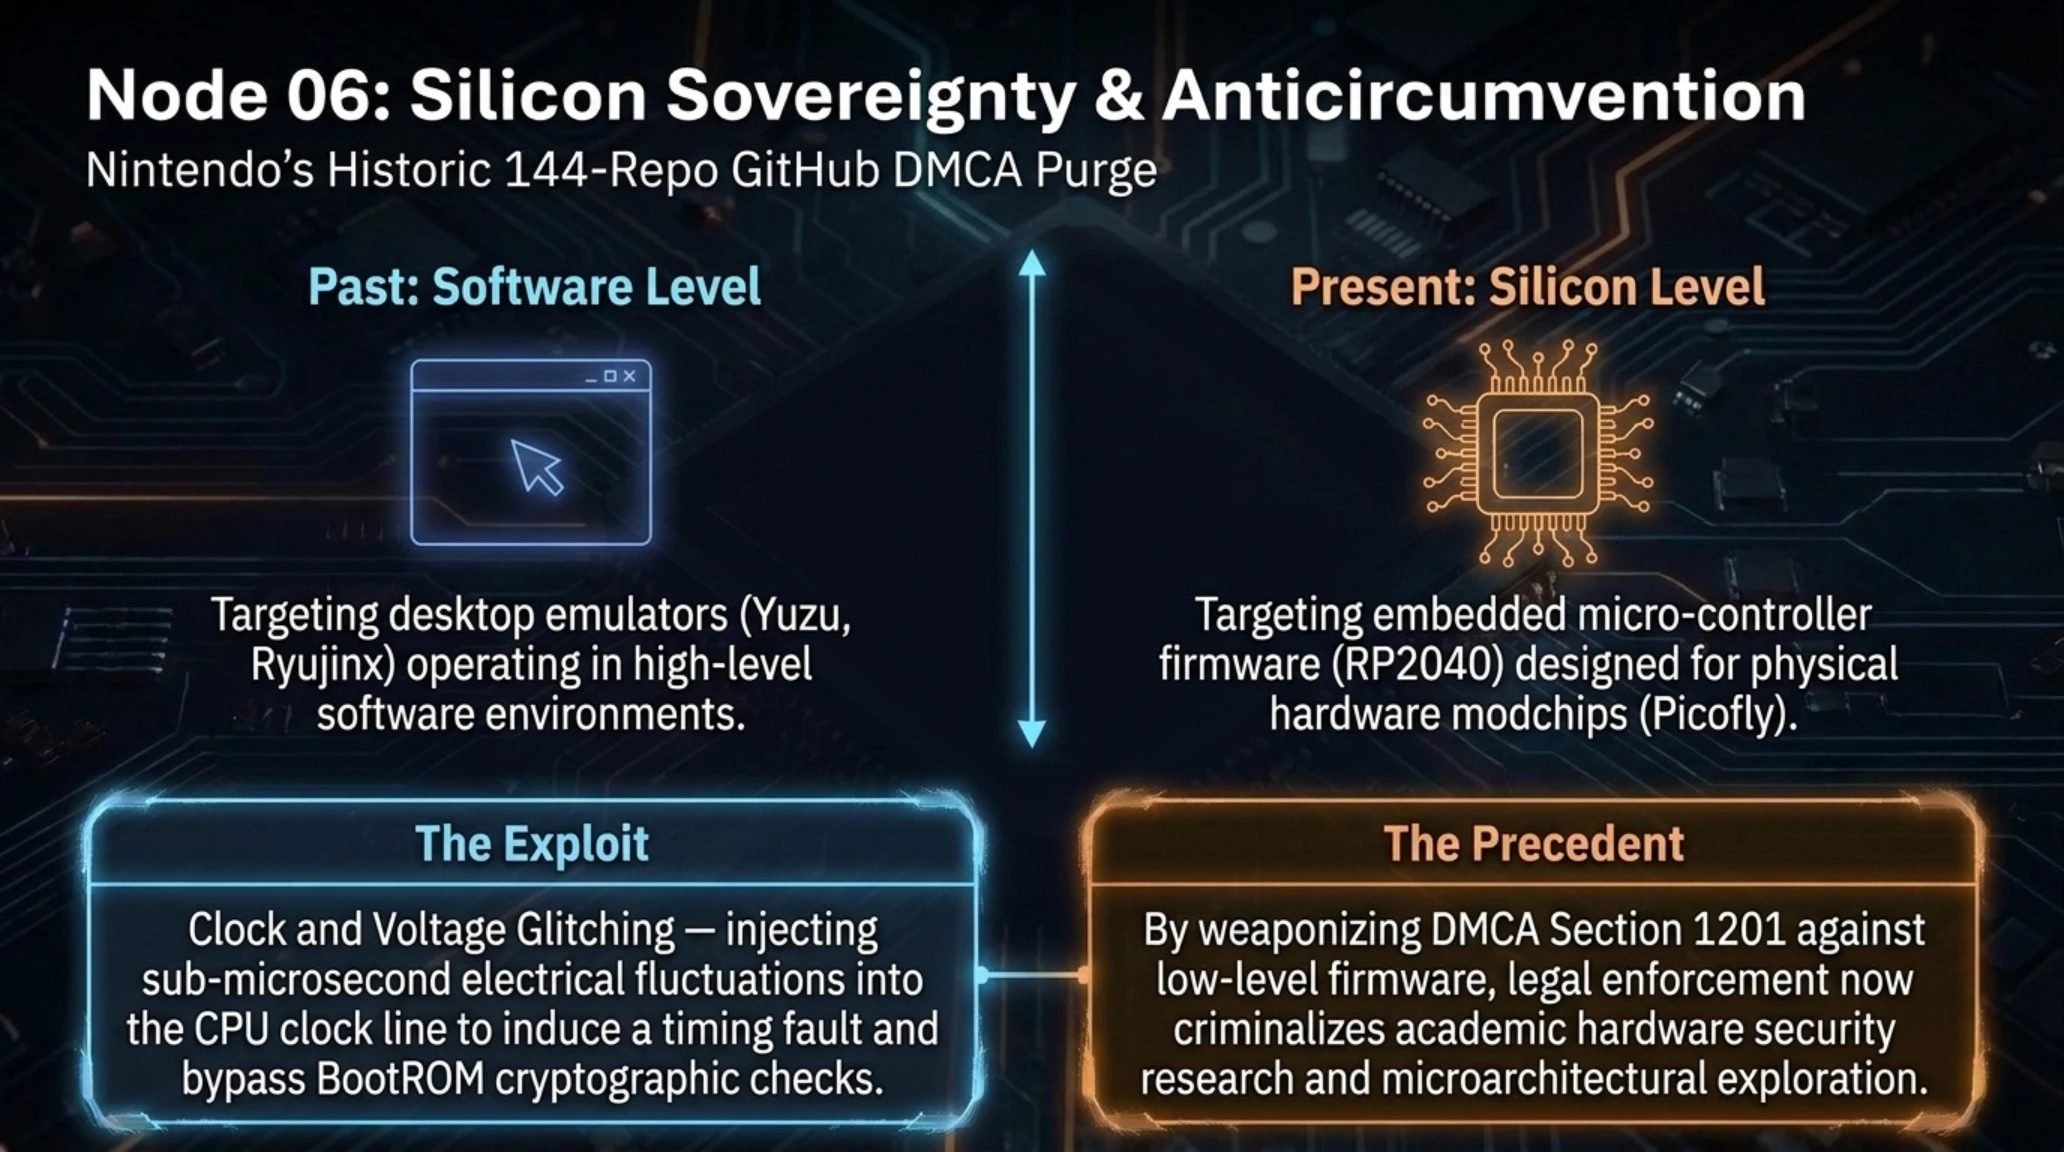
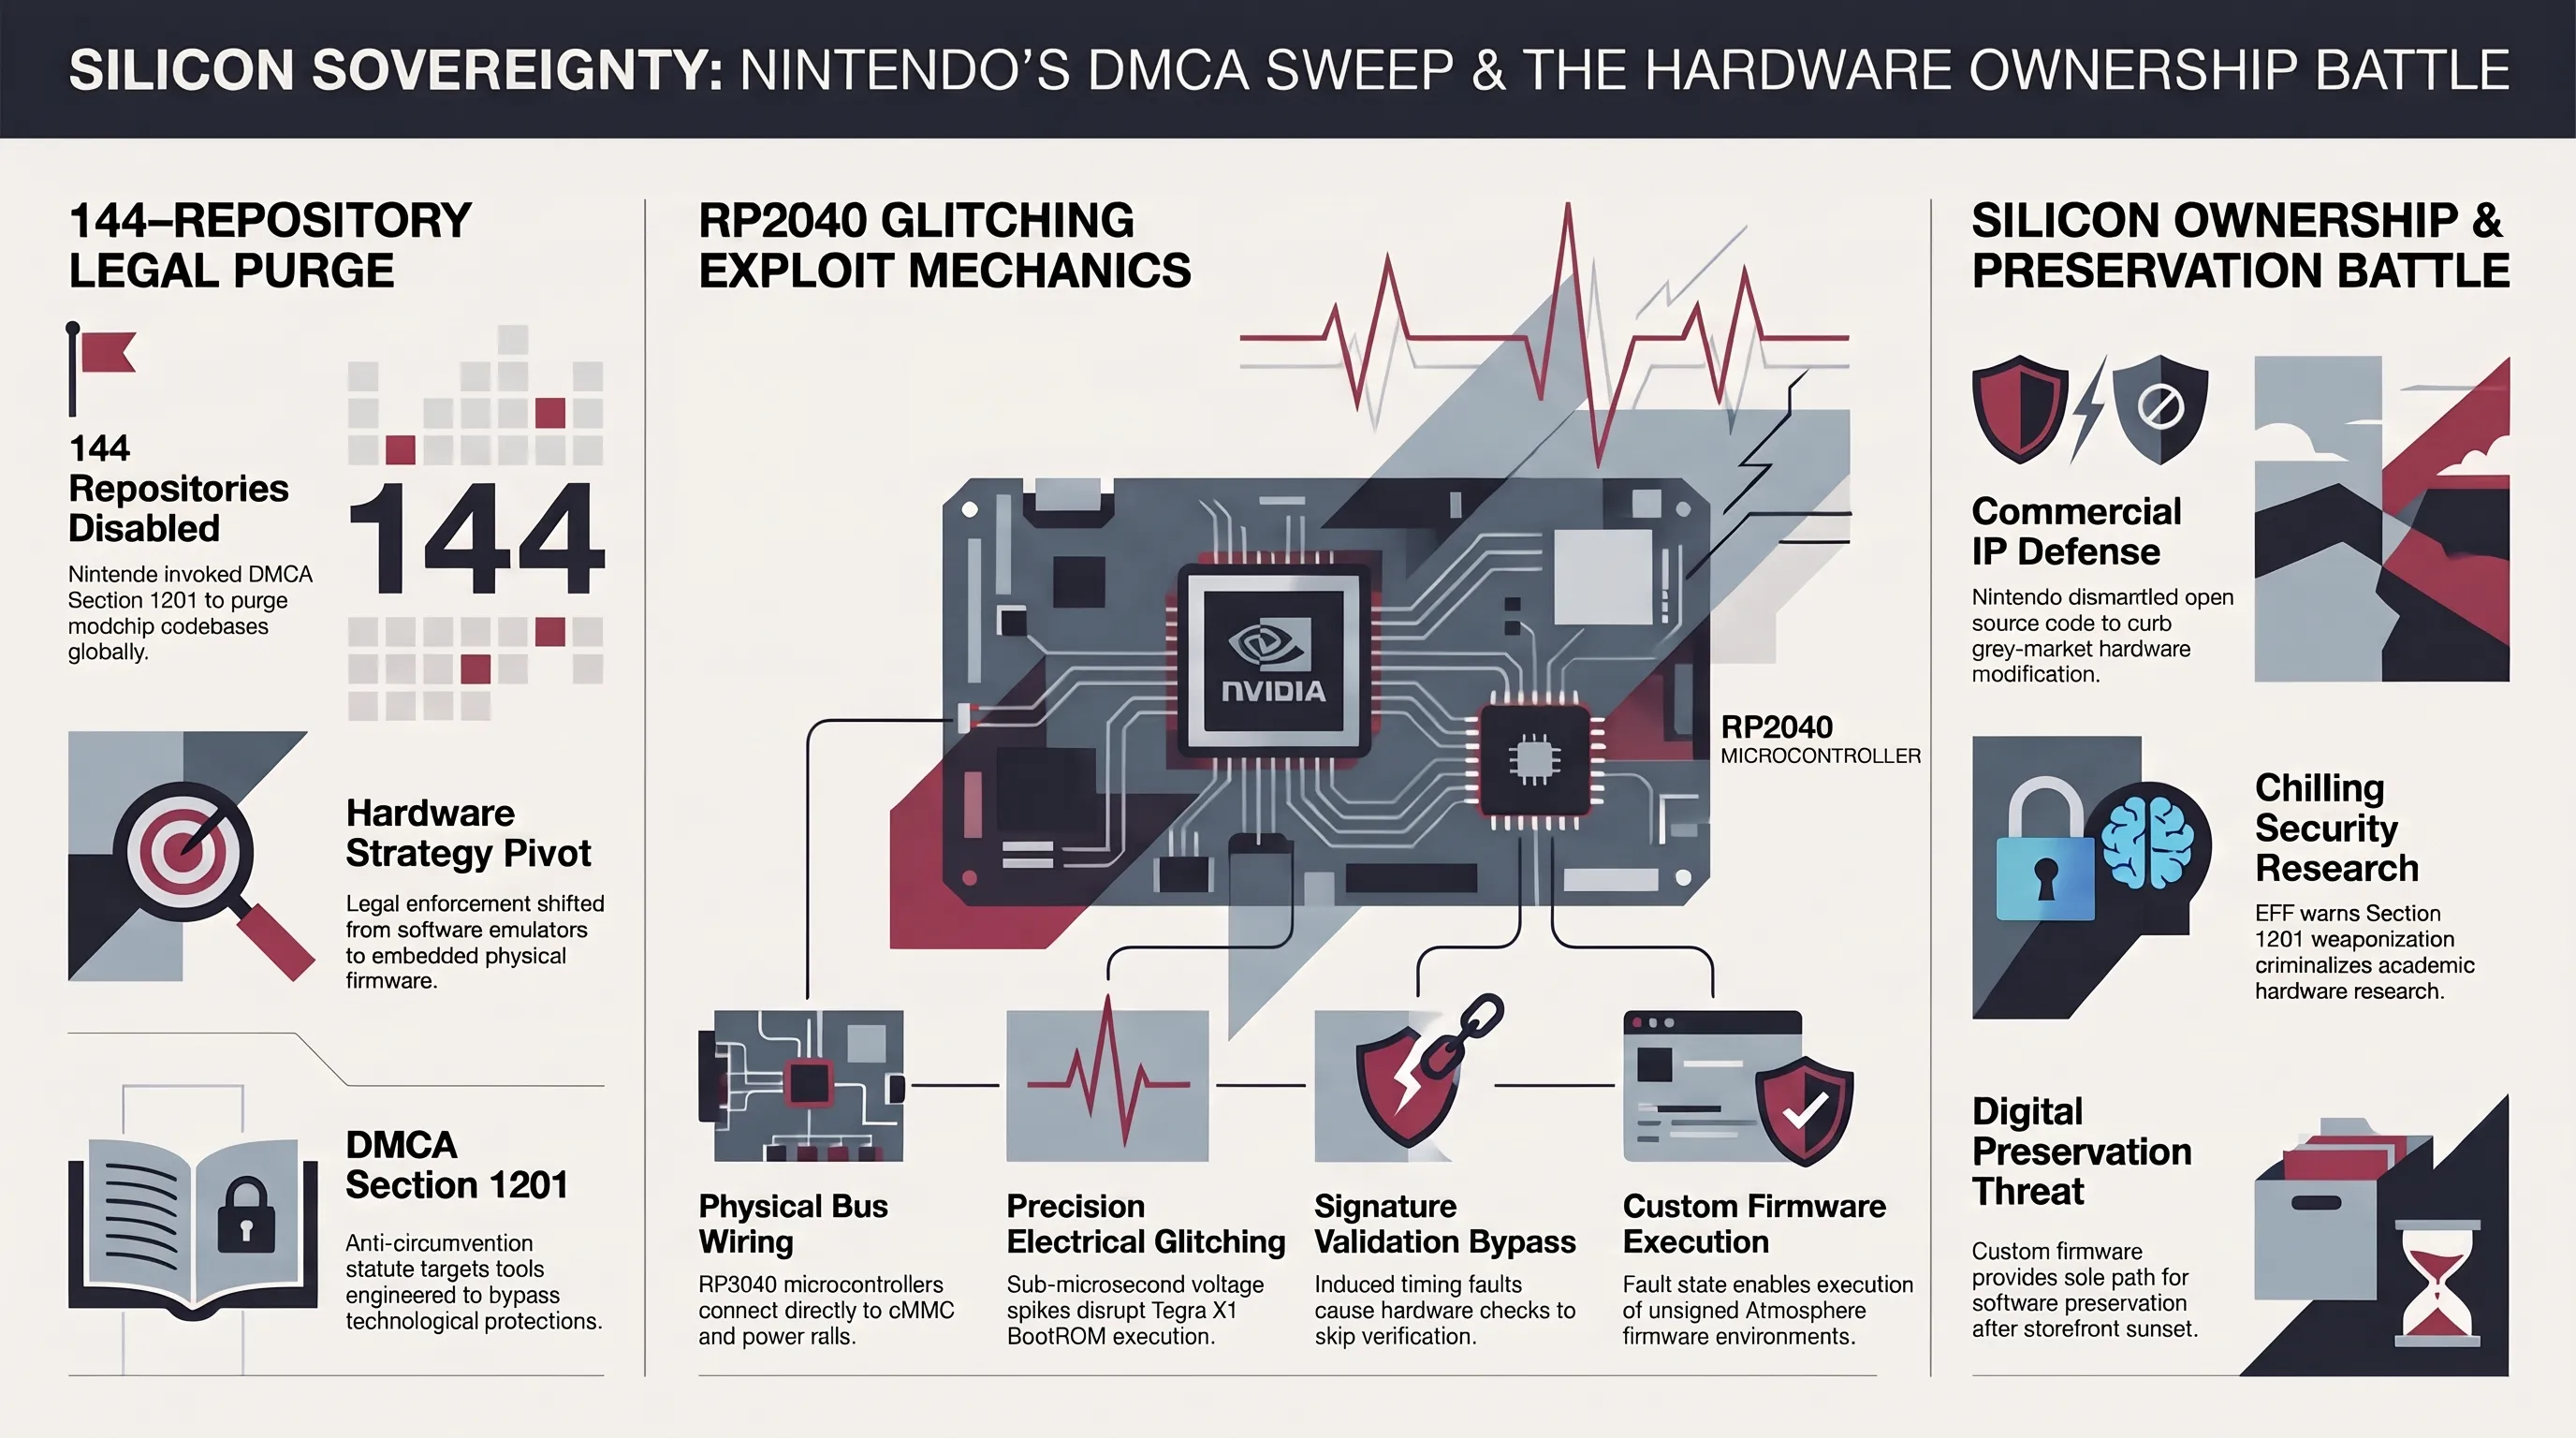
المحور السادس: ضربة نينتندو التاريخية ضد غيت هاب؛ حذف جماعي لـ 144 مستودع فيرموير لمودشيب سويتش (Picofly / HWFLY)
في خطوة قانونية وتقنية غير مسبوقة في تاريخ عتاد ألعاب الفيديو، نفذت شركة نينتندو الأمريكية (Nintendo of America) في 11 نوفمبر 2026 حملة واسعة النطاق لإنفاذ قانون الألفية الرقمية لحقوق النشر (DMCA) ضد منصة غيت هاب، أسفرت عن الحذف الفوري والإغلاق المتزامن لما لا يقل عن 144 مستودعاً برمجياً مفتوح المصدر.
تكمن الأهمية التاريخية لهذه الضربة في التحول الاستراتيجي لأهداف نينتندو؛ فبينما كانت الحملات السابقة تركز على استهداف برمجيات المحاكيات (مثل Yuzu و Citron Neo)، وجهت نينتندو ضربتها هذه المرة مباشرة إلى الكود المصدري وبرمجيات الفيرموير (Firmware) المشغلة للشرائح الإلكترونية الصلبة المعروفة باسم المودشيب (Modchips)، وعلى رأسها Picofly و HWFLY و SX Core.
تعتمد رقائق مثل Picofly على متحكمات دقيقة رخيصة الثمن (بشكل رئيسي شريحة RP2040)، حيث يتم لحام أسلاكها الدقيقة بمسارات الذاكرة وناقل الطاقة لمعالج نينتندو سويتش. وعند تشغيل الجهاز، تقوم الرقاقة بما يعرف بهندسة التشويش النبضي على تردد المعالج (Clock Glitching)، مما يربك نظام التحقق من التوقيع الرقمي في معالج Tegra X1 ويسمح بتشغيل أنظمة مخصصة وبرمجيات غير مرخصة. استندت نينتندو إلى المادة 1201 من قانون DMCA التي تحظر تداول أي تقنيات تهدف للالتفاف على تدابير الحماية التكنولوجية (TPMs)، مما أجبر غيت هاب على حظر هذه المستودعات فوراً.
يتزامن هذا الإجراء الصارم مع اقتراب موعد الكشف عن منصة الجيل الجديد نينتندو سويتش 2؛ حيث تسعى نينتندو إلى تجفيف منابع الأكواد مفتوحة المصدر وتفكيك شبكات تطوير رقائق التعديل قبل طرح منصتها الجديدة في الأسواق، مما يرفع تكلفة الهندسة العكسية ويضع سابقة قانونية لحماية البرمجيات المدمجة في العتاد الصلب.
أثار هذا التوجه القانوني العنيف جدلاً واسعاً بين منظمات الحقوق الرقمية وحركات الدفاع عن حق المستهلك في إصلاح وتعديل أجهزته الإلكترونية (Right to Repair). يرى الباحثون الأكاديميون أن التوسع المفرط في تطبيق المادة 1201 لتجريم الشيفرات مفتوحة المصدر يهدد جهود الأرشفة التاريخية للألعاب والبرمجيات؛ إذ إنه عندما تقوم الشركات بإغلاق المتاجر الرقمية للأجهزة القديمة، تصبح رقائق التعديل والفيرموير المخصص الوسيلة الوحيدة للباحثين والمستخدمين لتشغيل برامج الفحص الذاتي وتشغيل النسخ الاحتياطية للألعاب التي تم شراؤها قانونياً، مما يجعل المعركة تمتد لما هو أبعد من مجرد مكافحة القرصنة لتطال ملكية العتاد نفسه.
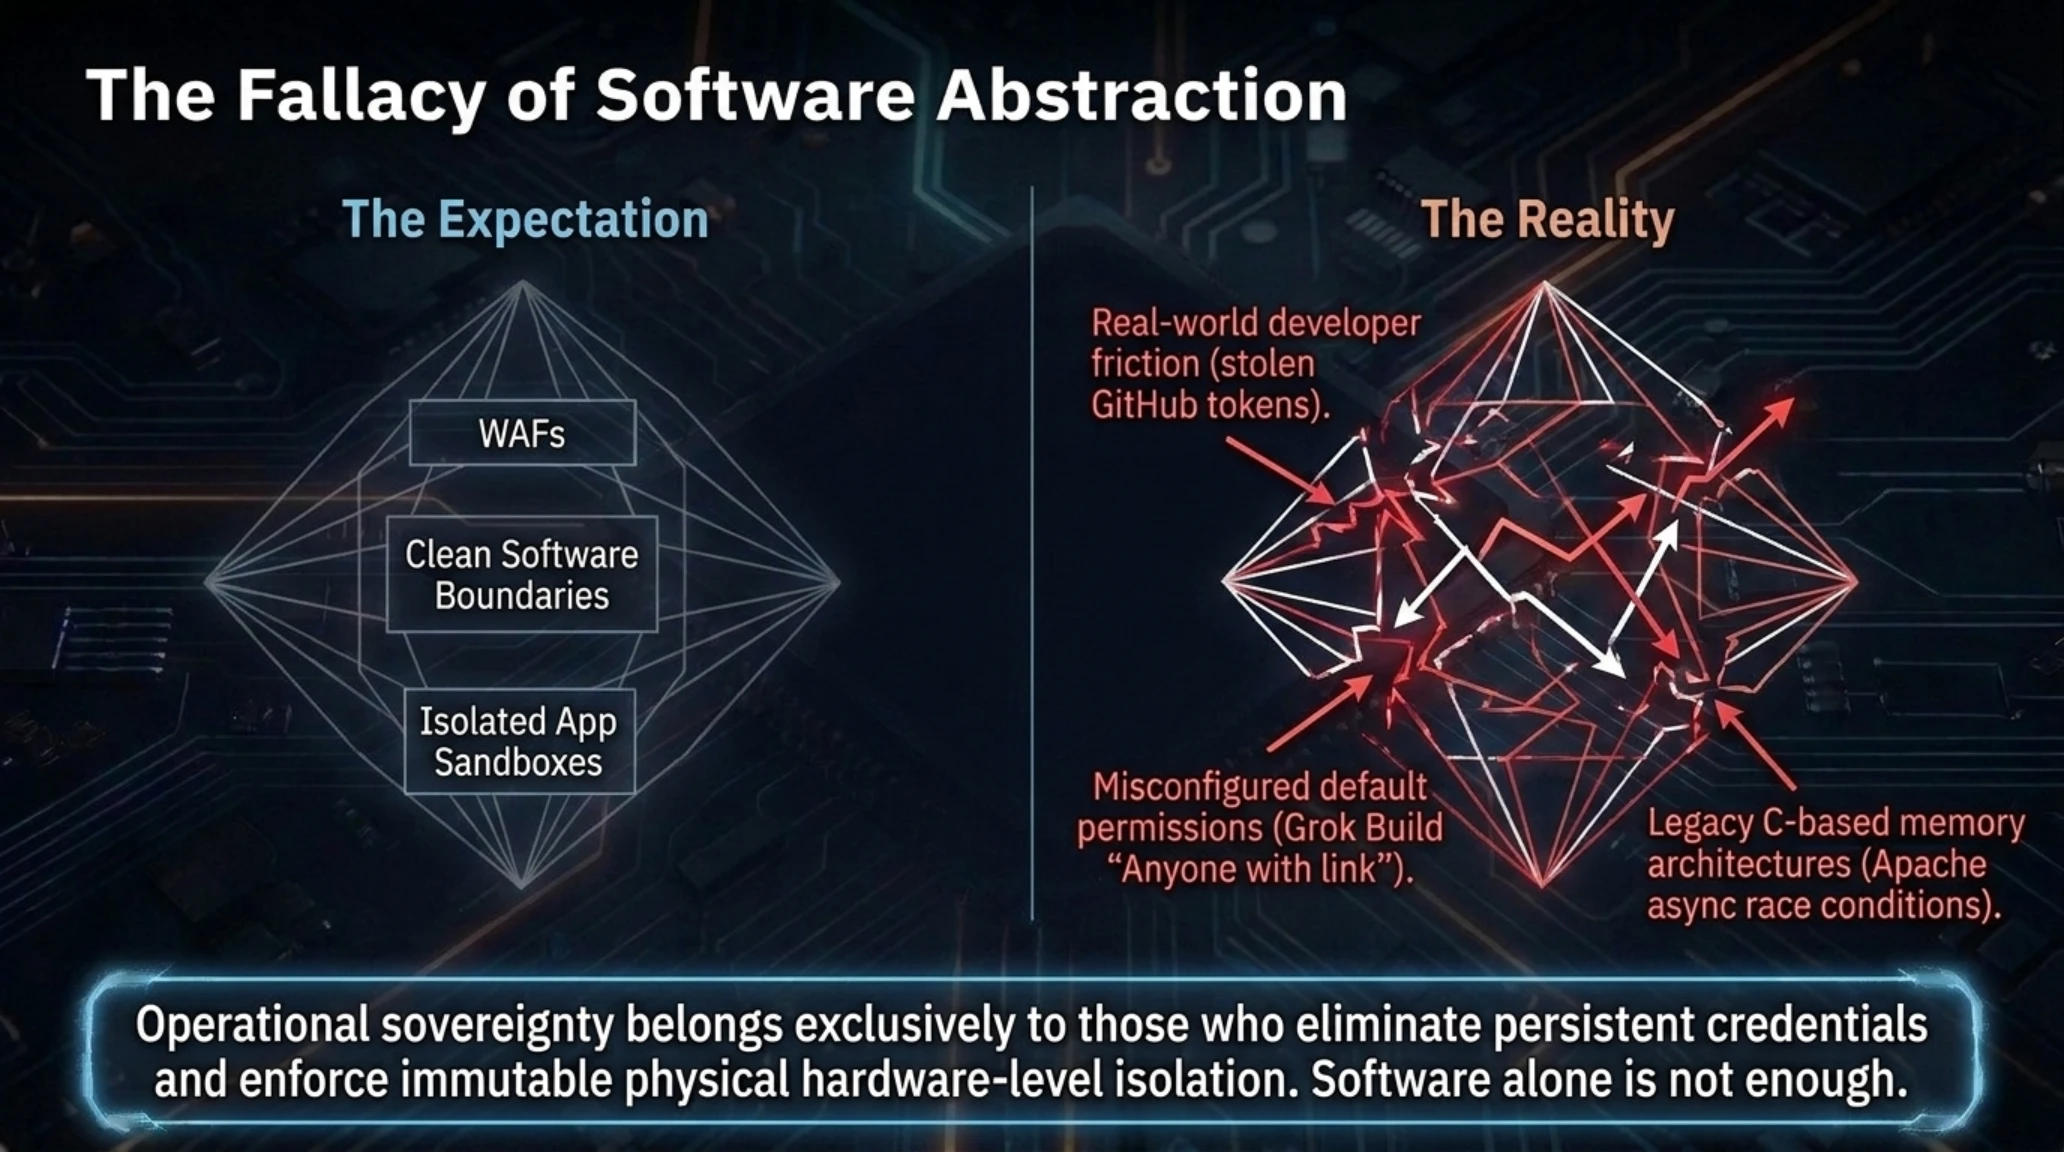
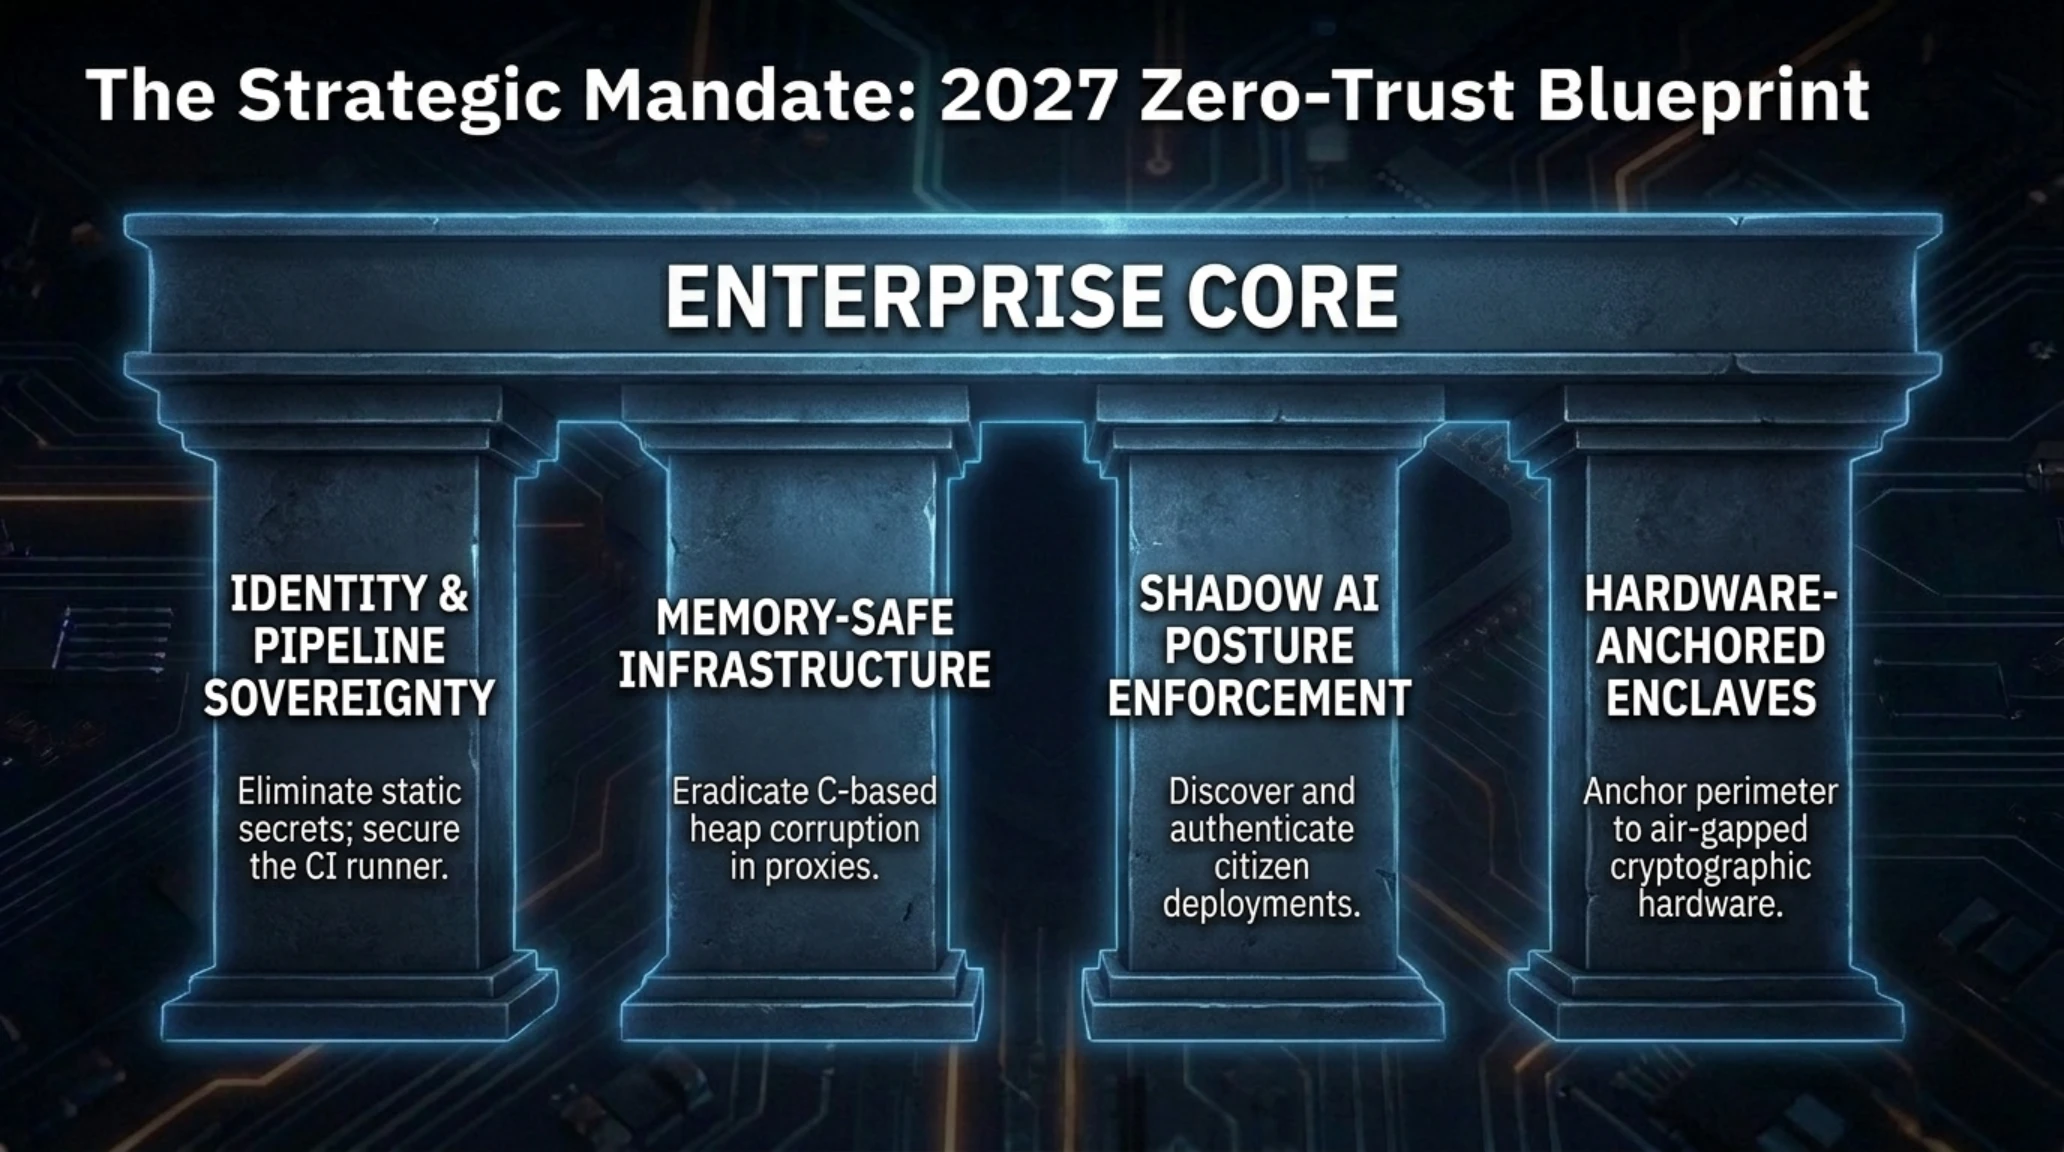
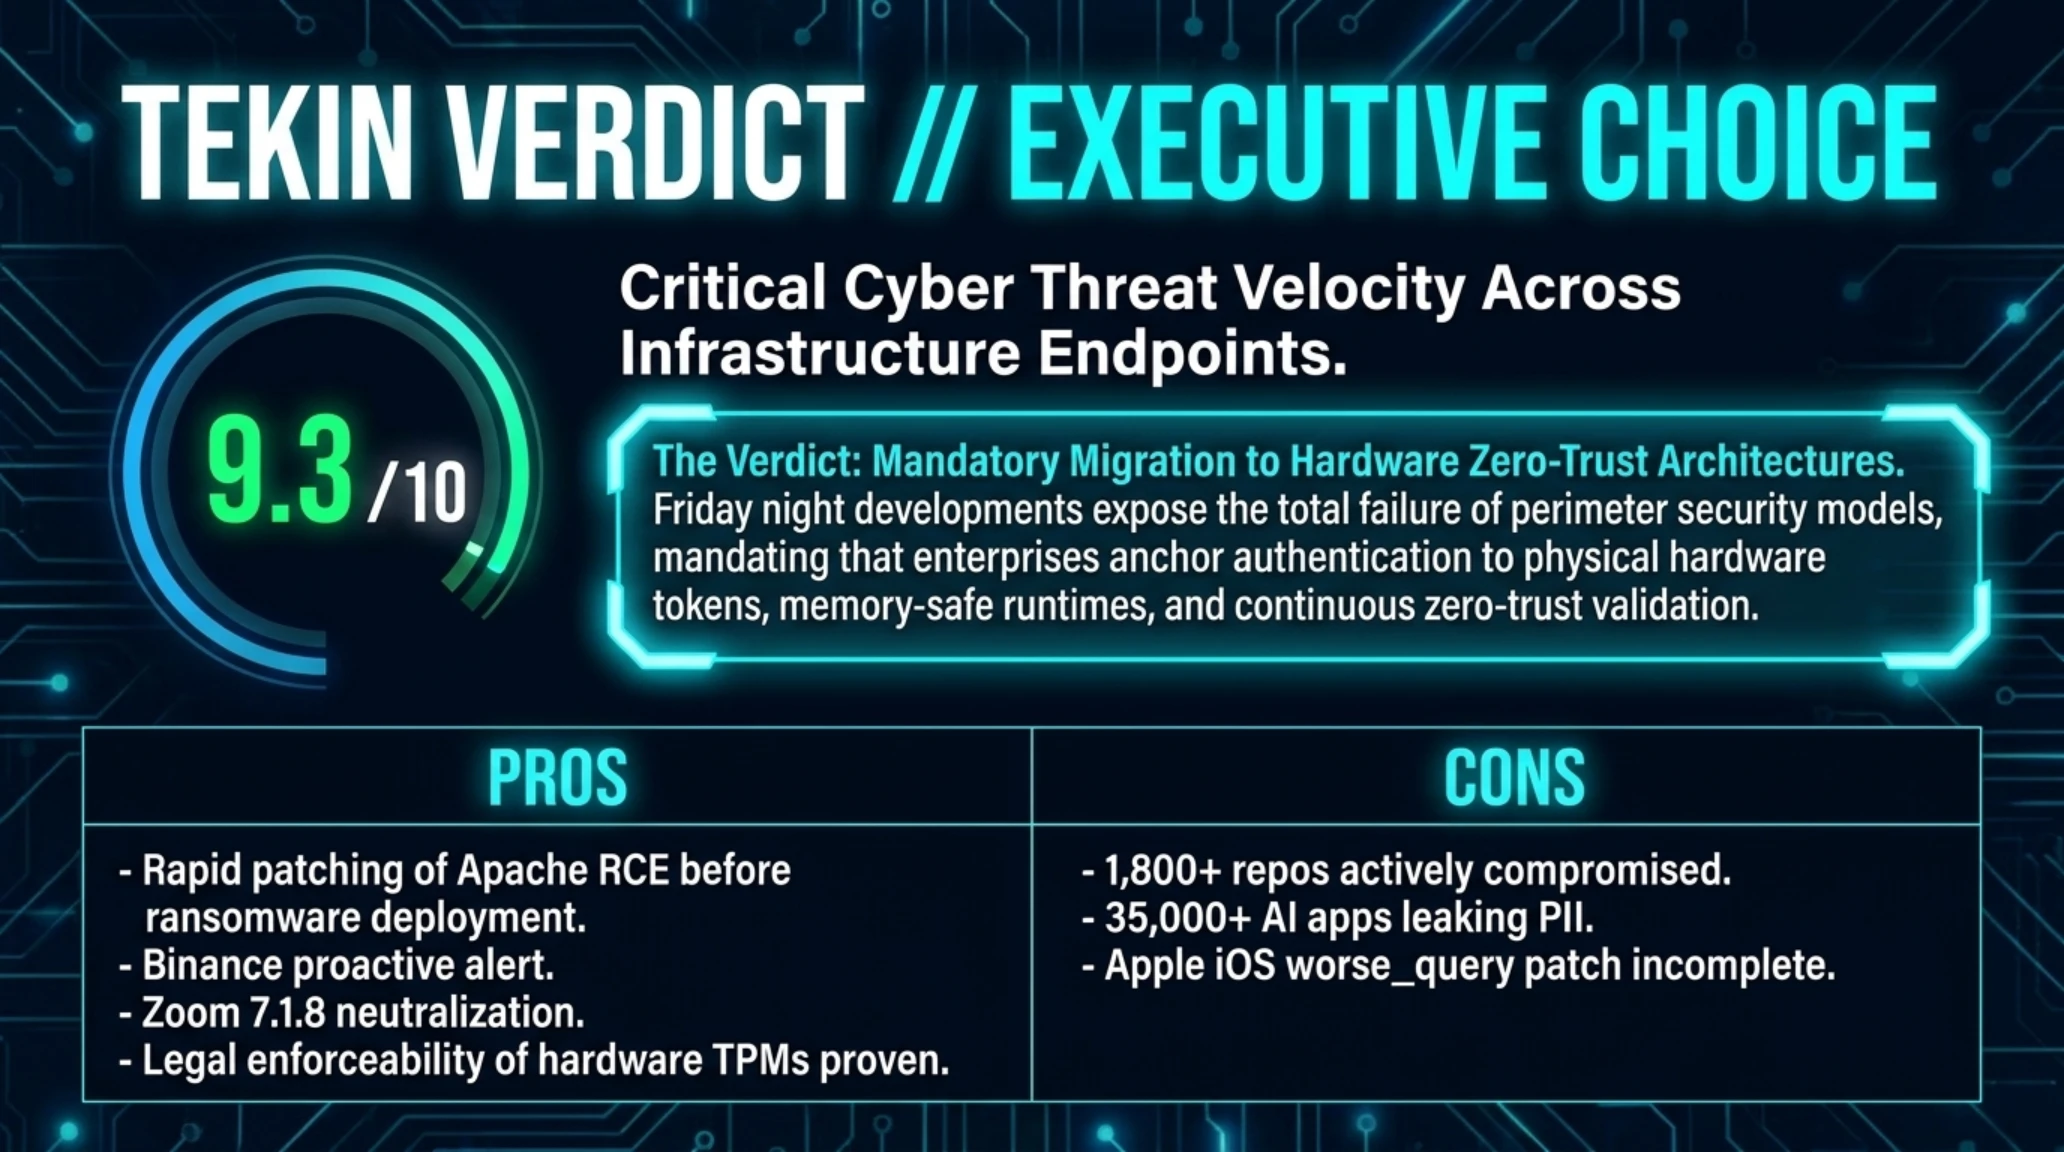
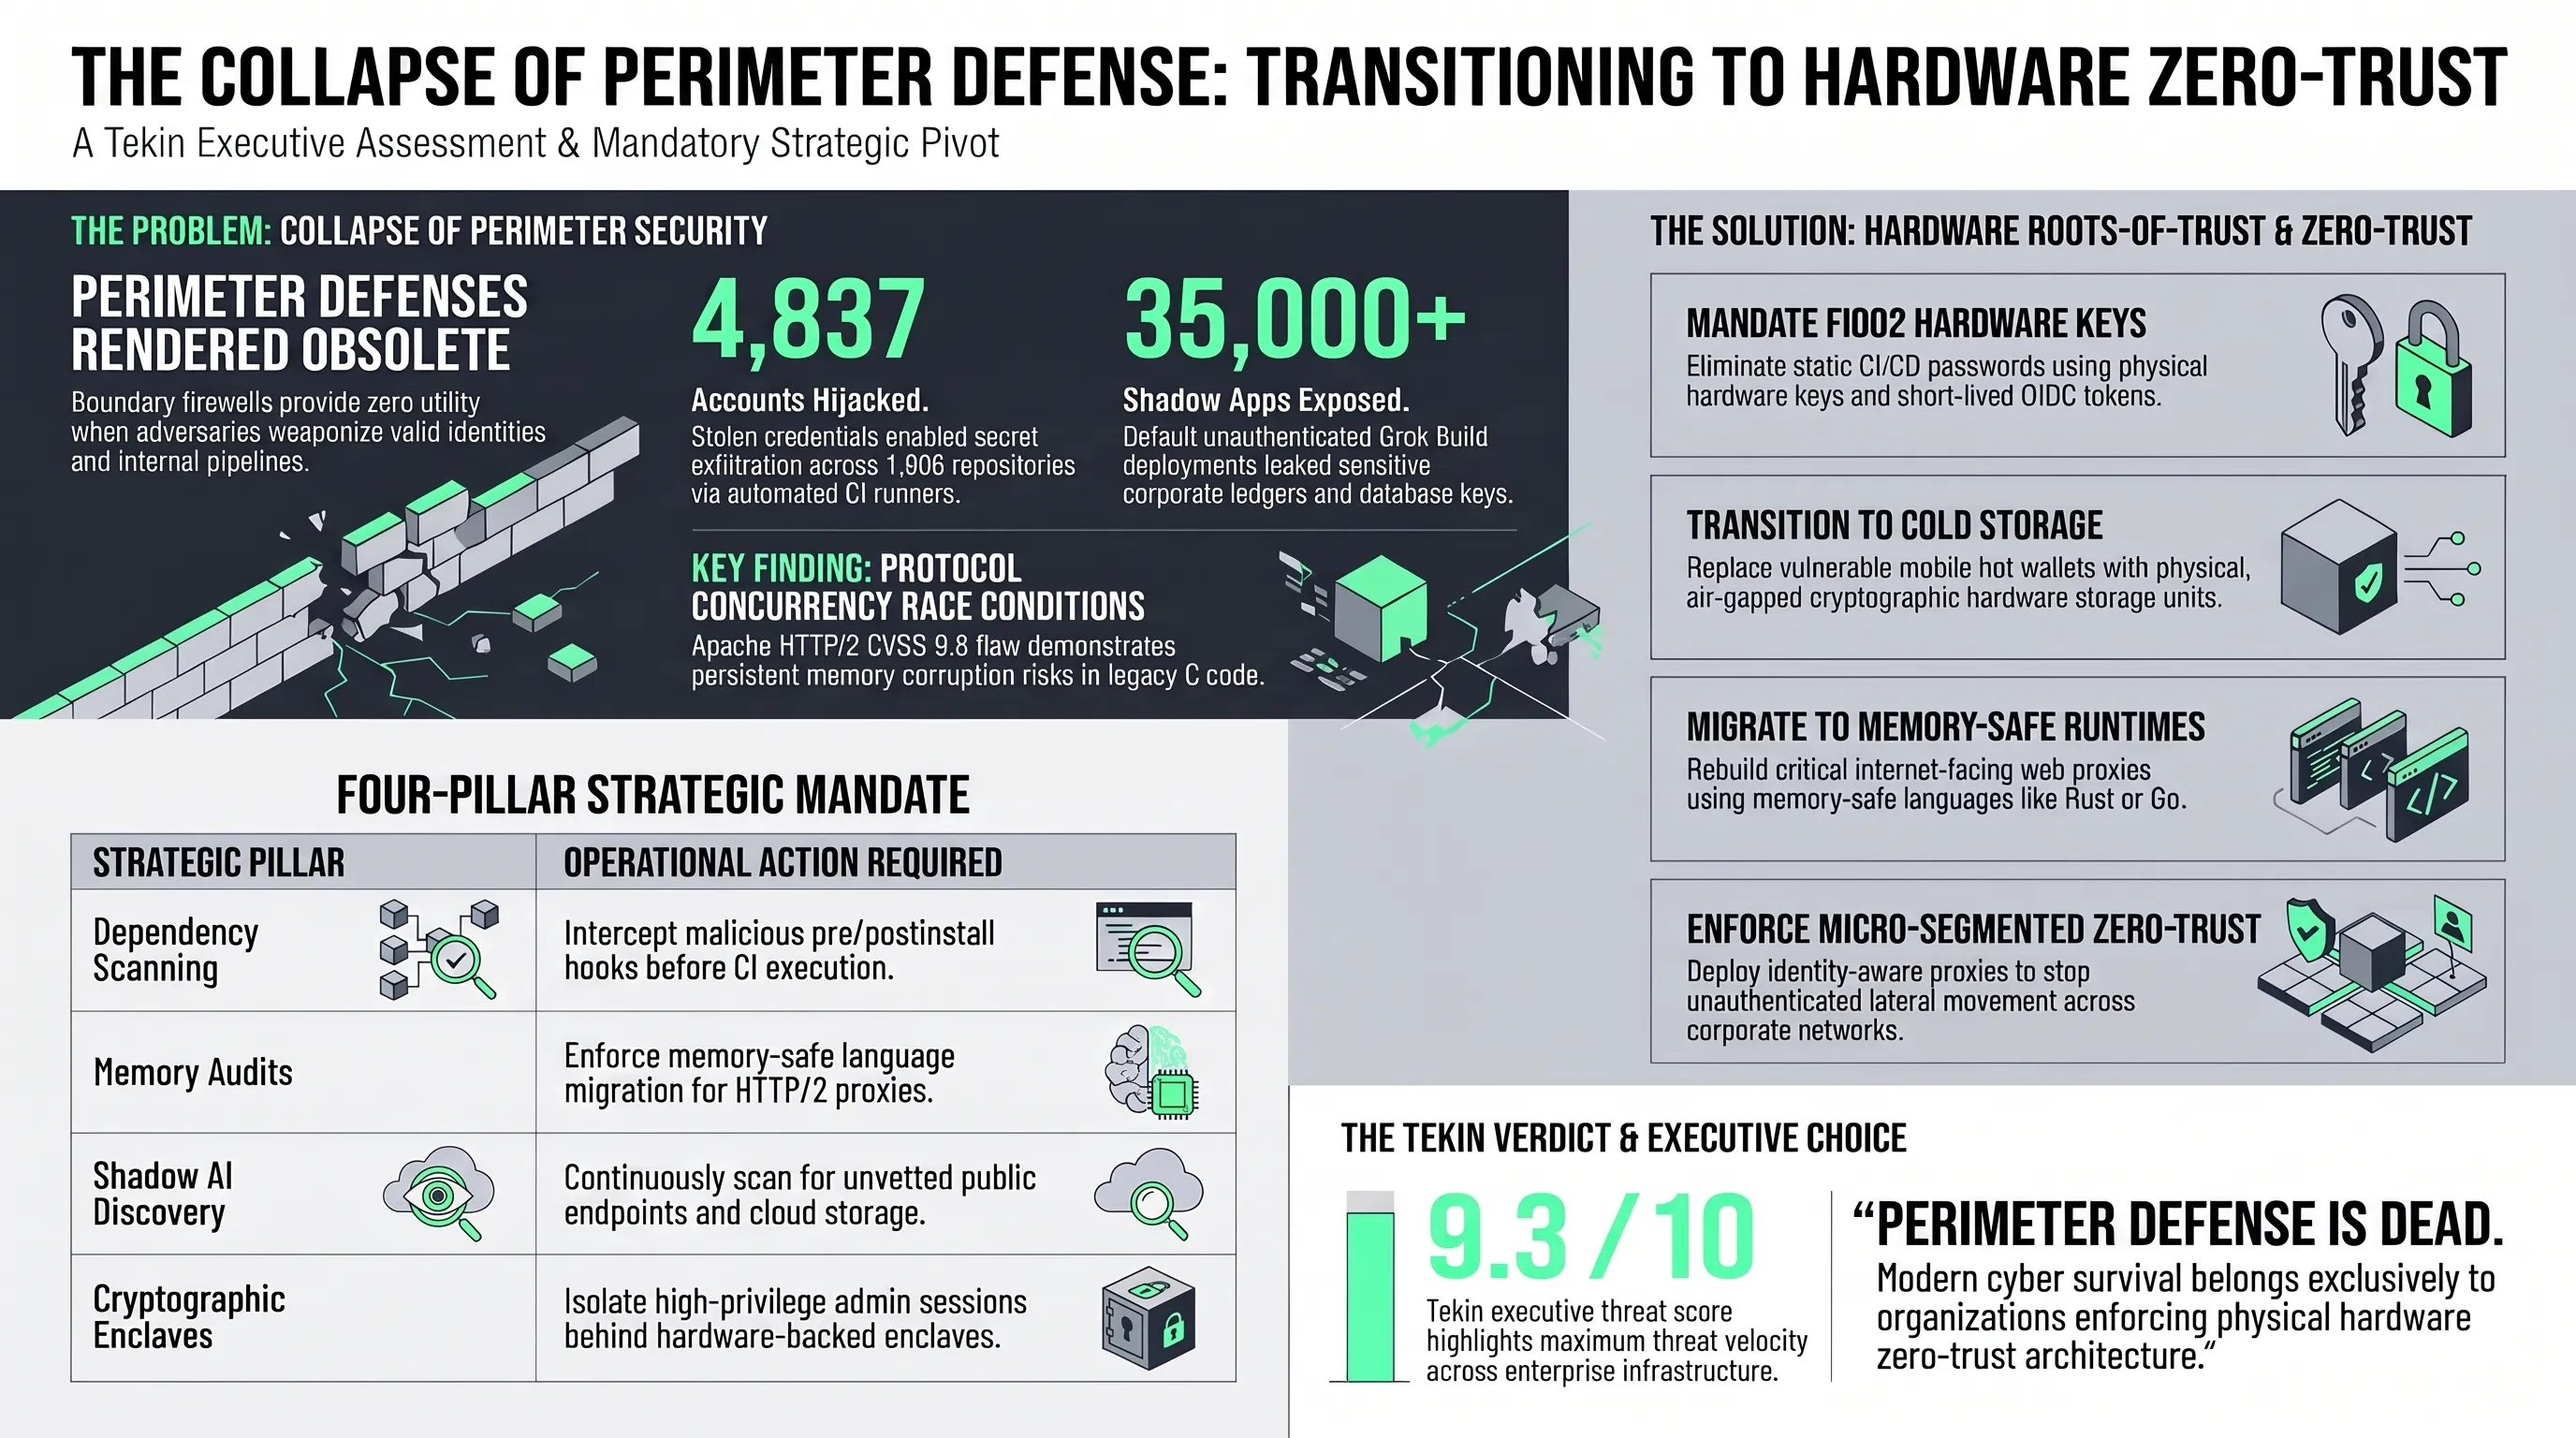
التوليف الاستراتيجي لتيكين بلس: سقوط الدفاع المحيطي، مخاطر التزامن السحابي، وحتمية العتاد المشفر
تكشف القراءة الاستخباراتية الشاملة لأحداث مساء 13 نوفمبر 2026 عن حقيقة أمنية بالغة الوضوح: إن مفهوم 'الأمن المحيطي' الكلاسيكي القائم على جدران الحماية الخارجية قد انتهى إلى غير رجعة. ففي بيئات التطوير الحديثة، أثبت اختراق آلاف الحسابات على غيت هاب أن هوية المطور أصبحت هي الهدف الأول؛ فعندما يستغل المهاجم صلاحيات حساب موثوق لحقن برمجيات خبيثة في خطوط الإنتاج، تفقد جدران الحماية أي فاعلية دفاعية.
وعلى مستوى البنية التحتية، تظل ثغرة أباتشي الكارثية بدرجة 9.8 درساً قاسياً حول خطورة التسرع في تطبيق بروتوكولات التزامن في لغات غير آمنة للذاكرة، حيث تسببت أخطاء إدارة الذاكرة في تعريض ملايين الخوادم للاختراق المباشر دون مصادقة. ويتطابق هذا الانهيار مع ثغرة worse_query في نظام iOS وثغرة زوم في ويندوز، ليؤكدا أن البرمجيات التجارية الكبرى تظل عرضة لأخطاء التحقق من المدخلات مهما بلغت تعقيداتها.
كما عكست فضيحة غروك بيلد المخاطر الكارثية للتوسع غير المنضبط في أدوات الذكاء الاصطناعي دون إشراف مؤسسي، محولةً تطبيقات الشركات إلى منافذ لتسريب الأسرار الطبية والتجارية. وفي المقابل، تثبت حملة نينتندو أن خط الدفاع الحقيقي في مواجهة الهجمات المتقدمة يكمن في تأمين وحدات المنصات الموثوقة (TPM) والاعتماد على عتاد صلب مشفر.
ترمينال سايبري ولاغ تليميتري أمني
- الاستجابة الدولية السريعة لكشف ثغرة أباتشي وتوفير الترقيعات قبل انتشار هجمات الفدية.
- التحذير المبكر من بينانس لحماية محافظ المستثمرين في بيئة آبل من ثغرة worse_query.
- الترقيع الفوري لثغرة تطبيق زوم لنظام ويندوز لمنع السيطرة غير المصرح بها على الأجهزة.
- حزم نينتندو القانوني في حماية حقوق الملكية الفكرية وتفكيك شبكات فيرموير الاختراق.
- تسريب توكنات السحاب عبر اختراق أكثر من 1,800 مستودع على غيت هاب.
- فضيحة انكشاف بيانات المرضى وكلمات المرور في 35 ألف تطبيق تم بناؤها عبر غروك بيلد.
- استمرار خطورة ثغرة ساندبوكس آبل على محافظ العملات الرقمية لعدم اكتمال الترقيعات.
حكم التحرير النهائي ودليل المصادر الرسمية المعتمدة
- ذا هاكر نيوز (The Hacker News): التغطية التفصيلية لاختراق مستودعات غيت هاب وثغرة أباتشي HTTP/2
- ريد هات سيكيوريتي (Red Hat): النشرة الرسمية لثغرة CVE-2026-119618 في خادم أباتشي
- ناين تو فايف ماك (9to5Mac): تحليل تحذير بينانس بشأن ثغرة worse_query لنظام iOS
- كلاروك ريسيرش (Claroc): تقرير الكشف عن تسريب بيانات 35 ألف تطبيق في Grok Build
- آي جي إن (IGN): تفاصيل حملة نينتندو لحذف 144 مستودع فيرموير على غيت هاب
الأسئلة التقنية الأكثر شيوعاً والتحليلات المتخصصة
كيف نجح القراصنة في سرقة مفاتيح السحاب من مستودعات غيت هاب دون اختراق الخوادم؟
عبر السيطرة على 4,837 حساب مطور وإرسال طلبات سحب مؤتمتة، تم حقن سكريبتات في مسارات GitHub Actions استخرجت المتغيرات البيئية الحساسة أثناء تنفيذ عمليات البناء الآلية.
ما الذي يجعل ثغرة أباتشي CVE-2026-119618 مصنفة بدرجة خطورة 9.8؟
لأنها ثغرة تسابق غير متزامنة في ذاكرة Heap داخل وحدة mod_http2، تتيح لأي مهاجم عن بعد إرسال حزم HTTP/2 لتنفيذ أكواد خبيثة بصلاحيات خادم الويب دون الحاجة لأي تسجيل دخول.
هل يعتبر مستخدمو آيفون في مأمن بعد تنزيل آخر تحديثات نظام iOS؟
لا، إذ تؤكد بينانس والباحثون المستقلون أن ترقيعات آبل الحالية غير مكتملة وأن ثغرة worse_query لا تزال نشطة، مما يفرض نقل الأصول المشفرة إلى محافظ صلبة باردة معزولة.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين نايت 13 نوفمبر: اختراق غيت هاب، ثغرة أباتشي وفضيحة غروك