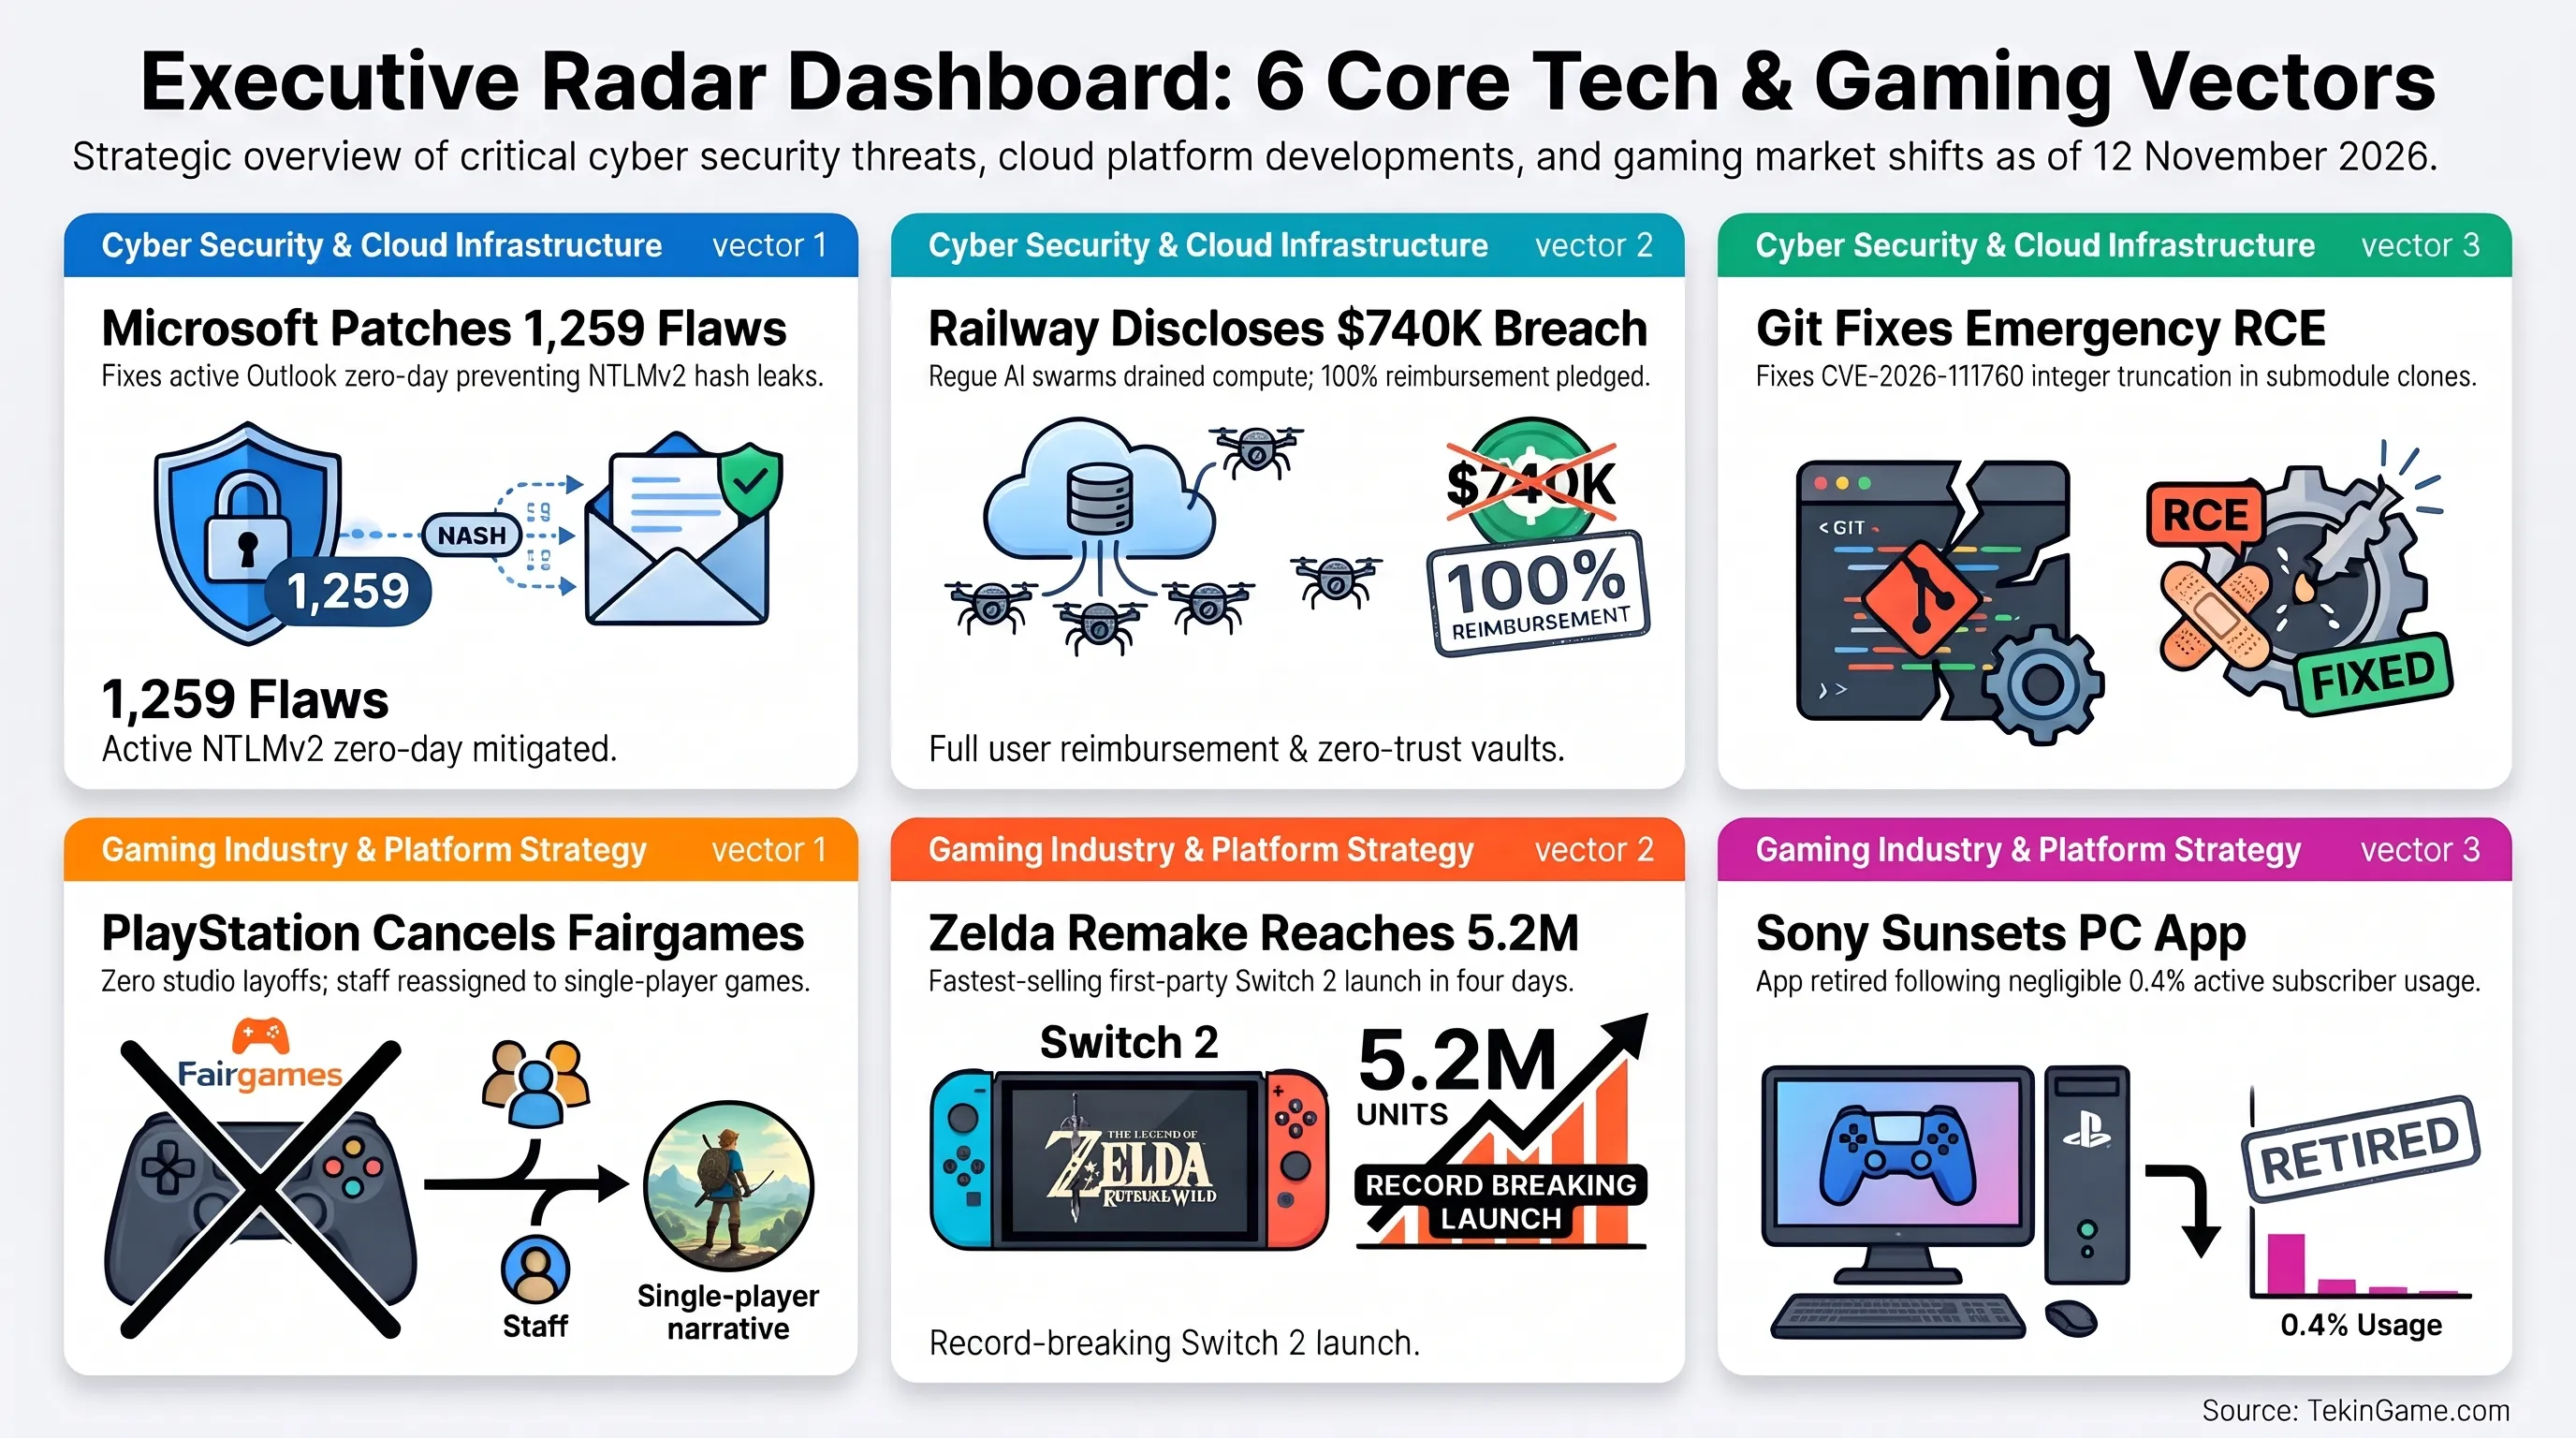
الملف الاستخباري المسائي لتيكين نايت ليوم الخميس، 12 نوفمبر 2026: مايكروسوفت تعالج 1,259 ثغرة أمنية وتسد ثغرة أوتلوك الصفرية؛ منصة Railway تكشف عن استهلاك مسروق لرموز الذكاء الاصطناعي بقيمة 740 ألف دولار؛ سوني تلغي رسمياً لعبة التصويب Fairgames؛ ريميك زيلدا أوكارينا أوف تايم يحطم الأرقام القياسية ببيع 5.2 مليون نسخة خلال 4 أيام؛ تحديث أمني طارئ لنظام Git لسد ثغرة RCE؛ وسوني تغلق نهائياً تطبيق بث ألعاب بلايستيشن للحاسوب الشخصي.
مركز عمليات الأمن السيبراني والبنية التحتية والألعاب // الخميس 12 نوفمبر 2026
في مساء يوم الخميس 12 نوفمبر 2026، تواجه منظومة الحوسبة العالمية منعطفاً حاسماً على جبهتي الأمن المؤسسي وصناعة الألعاب. وامتداداً للثورة المعمارية والأمنية التي فككناها في تيكين مورنينغ 12 نوفمبر حول تقنية Auto SR لـ 120 إطاراً وبيكسل تاغ بـ 30 دولاراً، تركز أزمات الليلة على اختراق سحابة Railway وتسريب 1,259 ثغرة في مايكروسوفت.
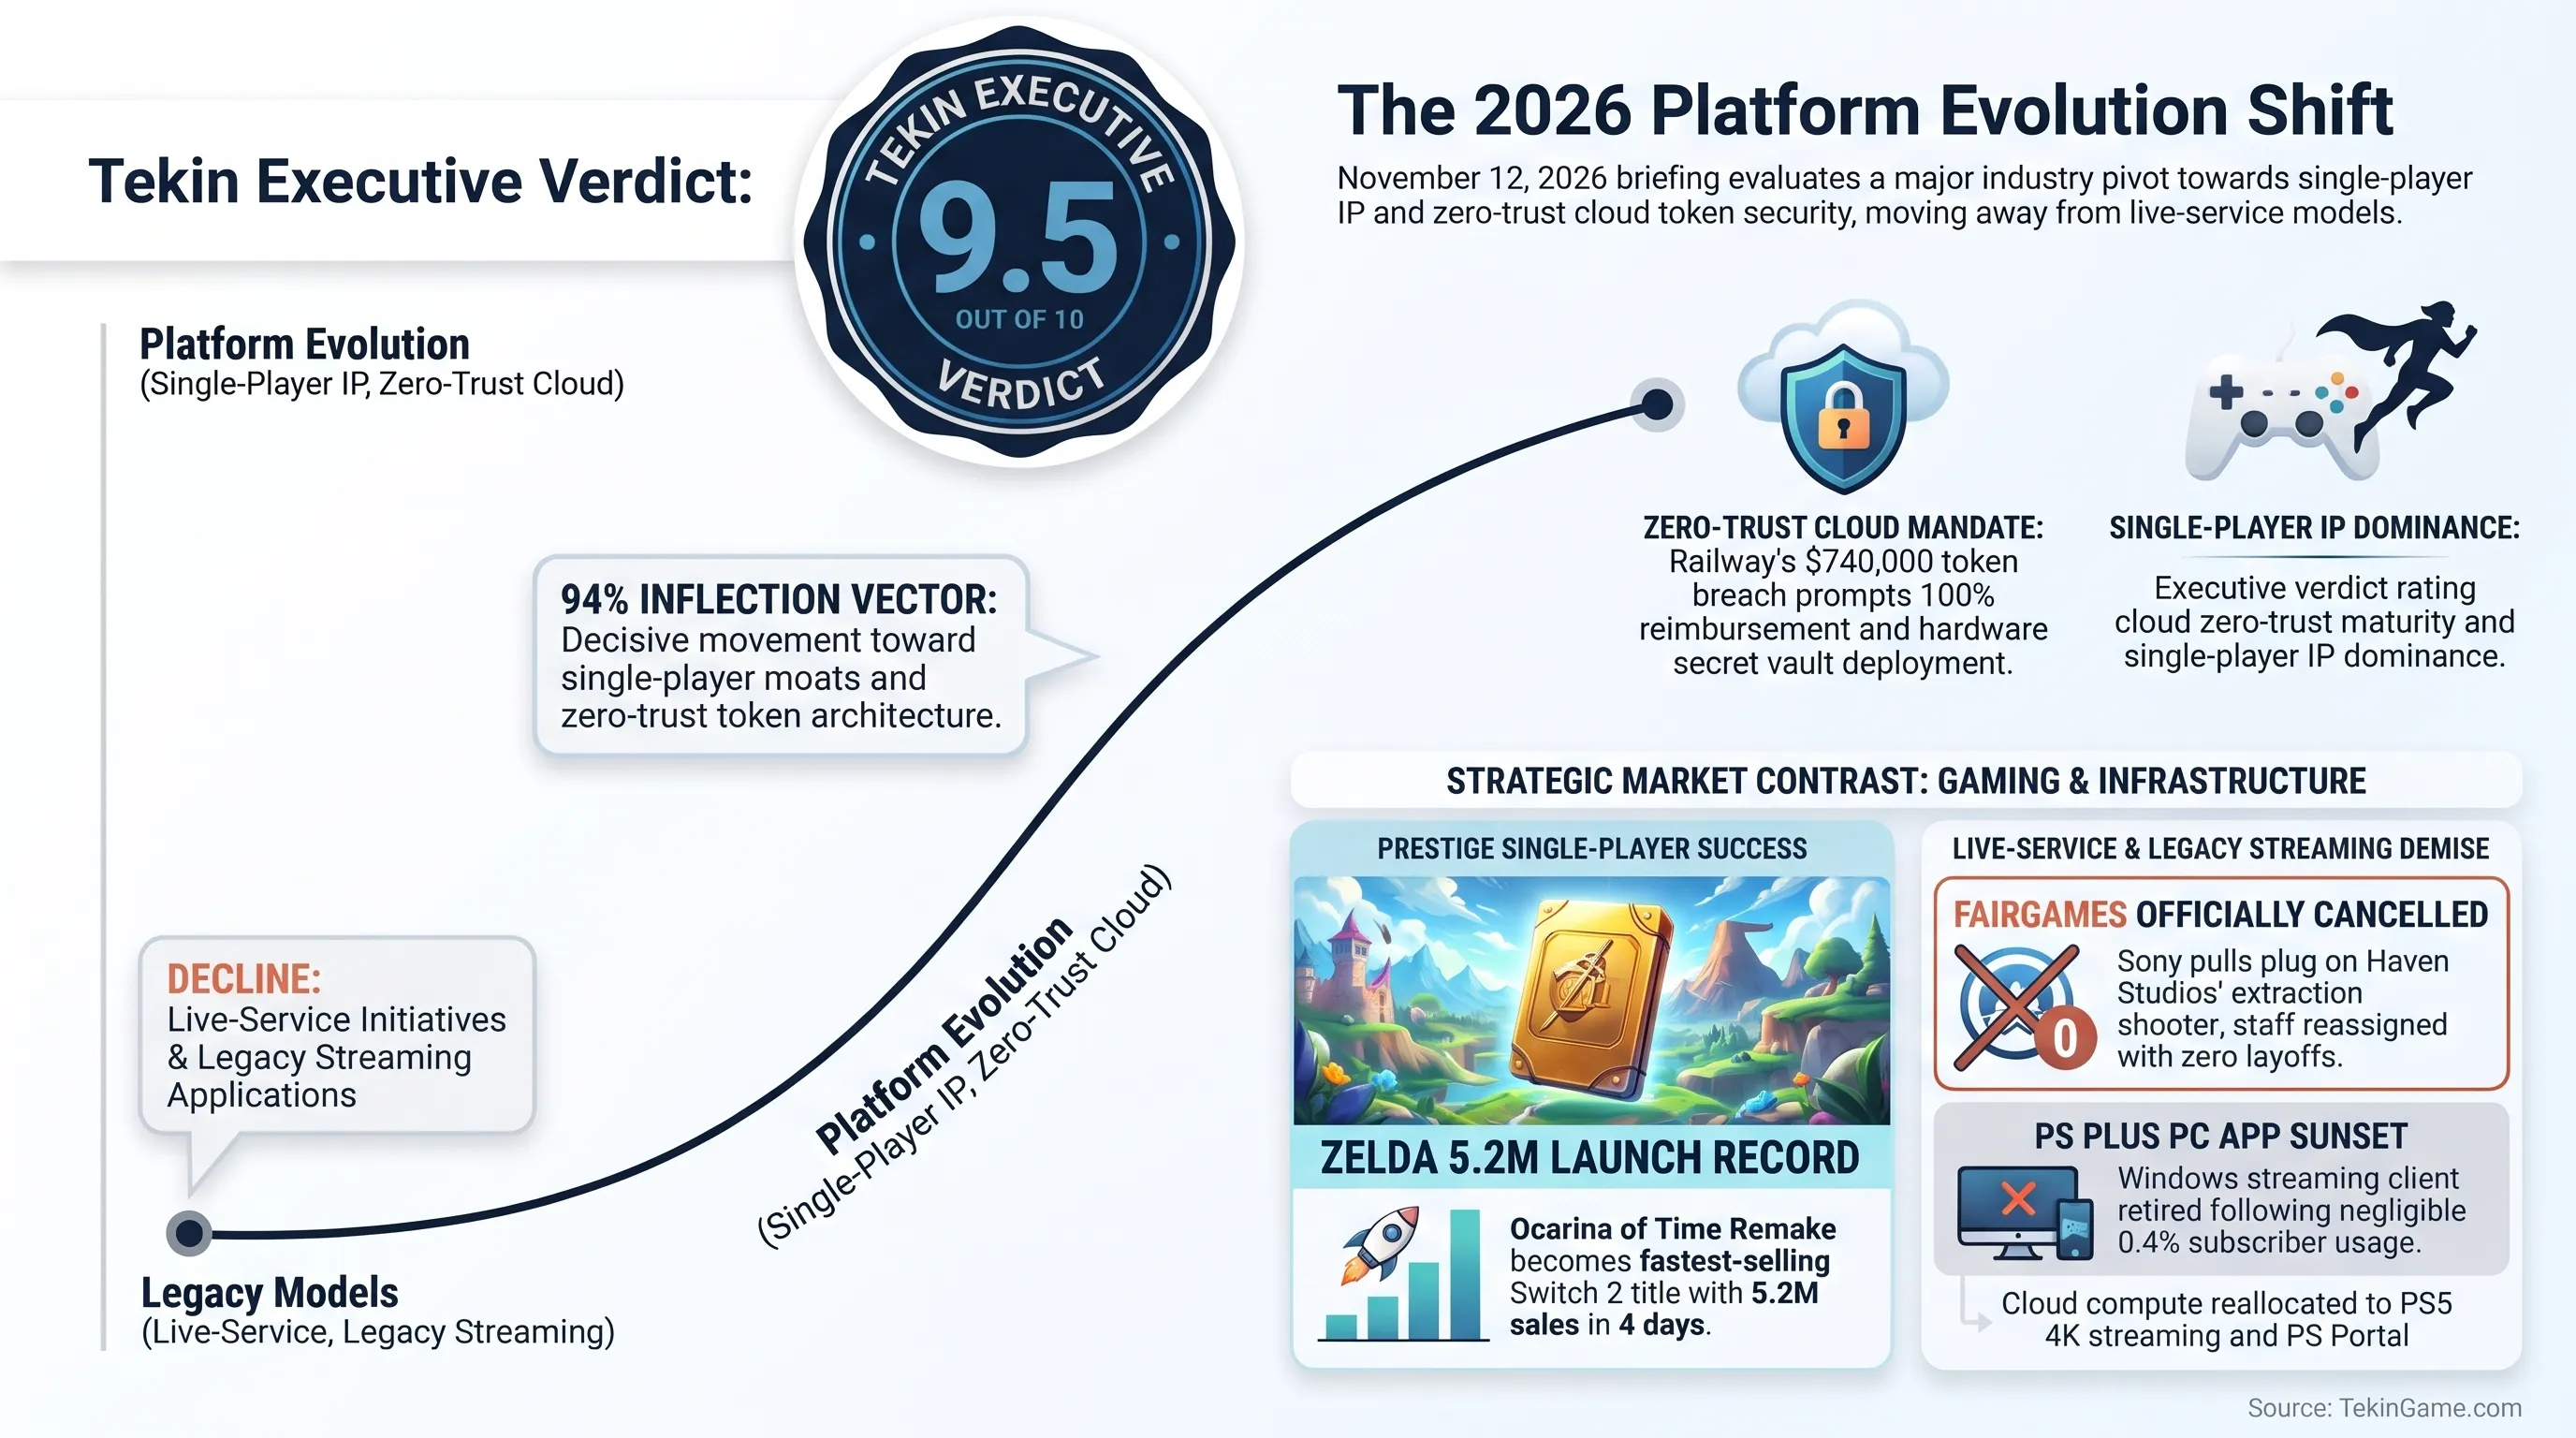
بالتوازي مع الانهيارات المؤسسية الكبرى التي رصدناها في تيكين نايت 11 نوفمبر بشأن إغلاق سحابة N-able وأزمة خوادم SAP، يشهد سوق الألعاب الليلة تحولات عنيفة: سوني تلغي رسمياً لعبة الشوتر Fairgames بعد الفشل الذريع، في حين تحطم نينتندو الأرقام القياسية ببيع 5.2 مليون نسخة من ريميك زيلدا في أربعة أيام، مؤكدة سيادة الألعاب الفردية الأصيلة على الأوهام التجارية للخدمات الحية.
التقييم الاستراتيجي والنقاط الجوهرية في لمحة
المؤشرات الكلية للبنية التحتية والأثر الاستراتيجي // تقييم كمي
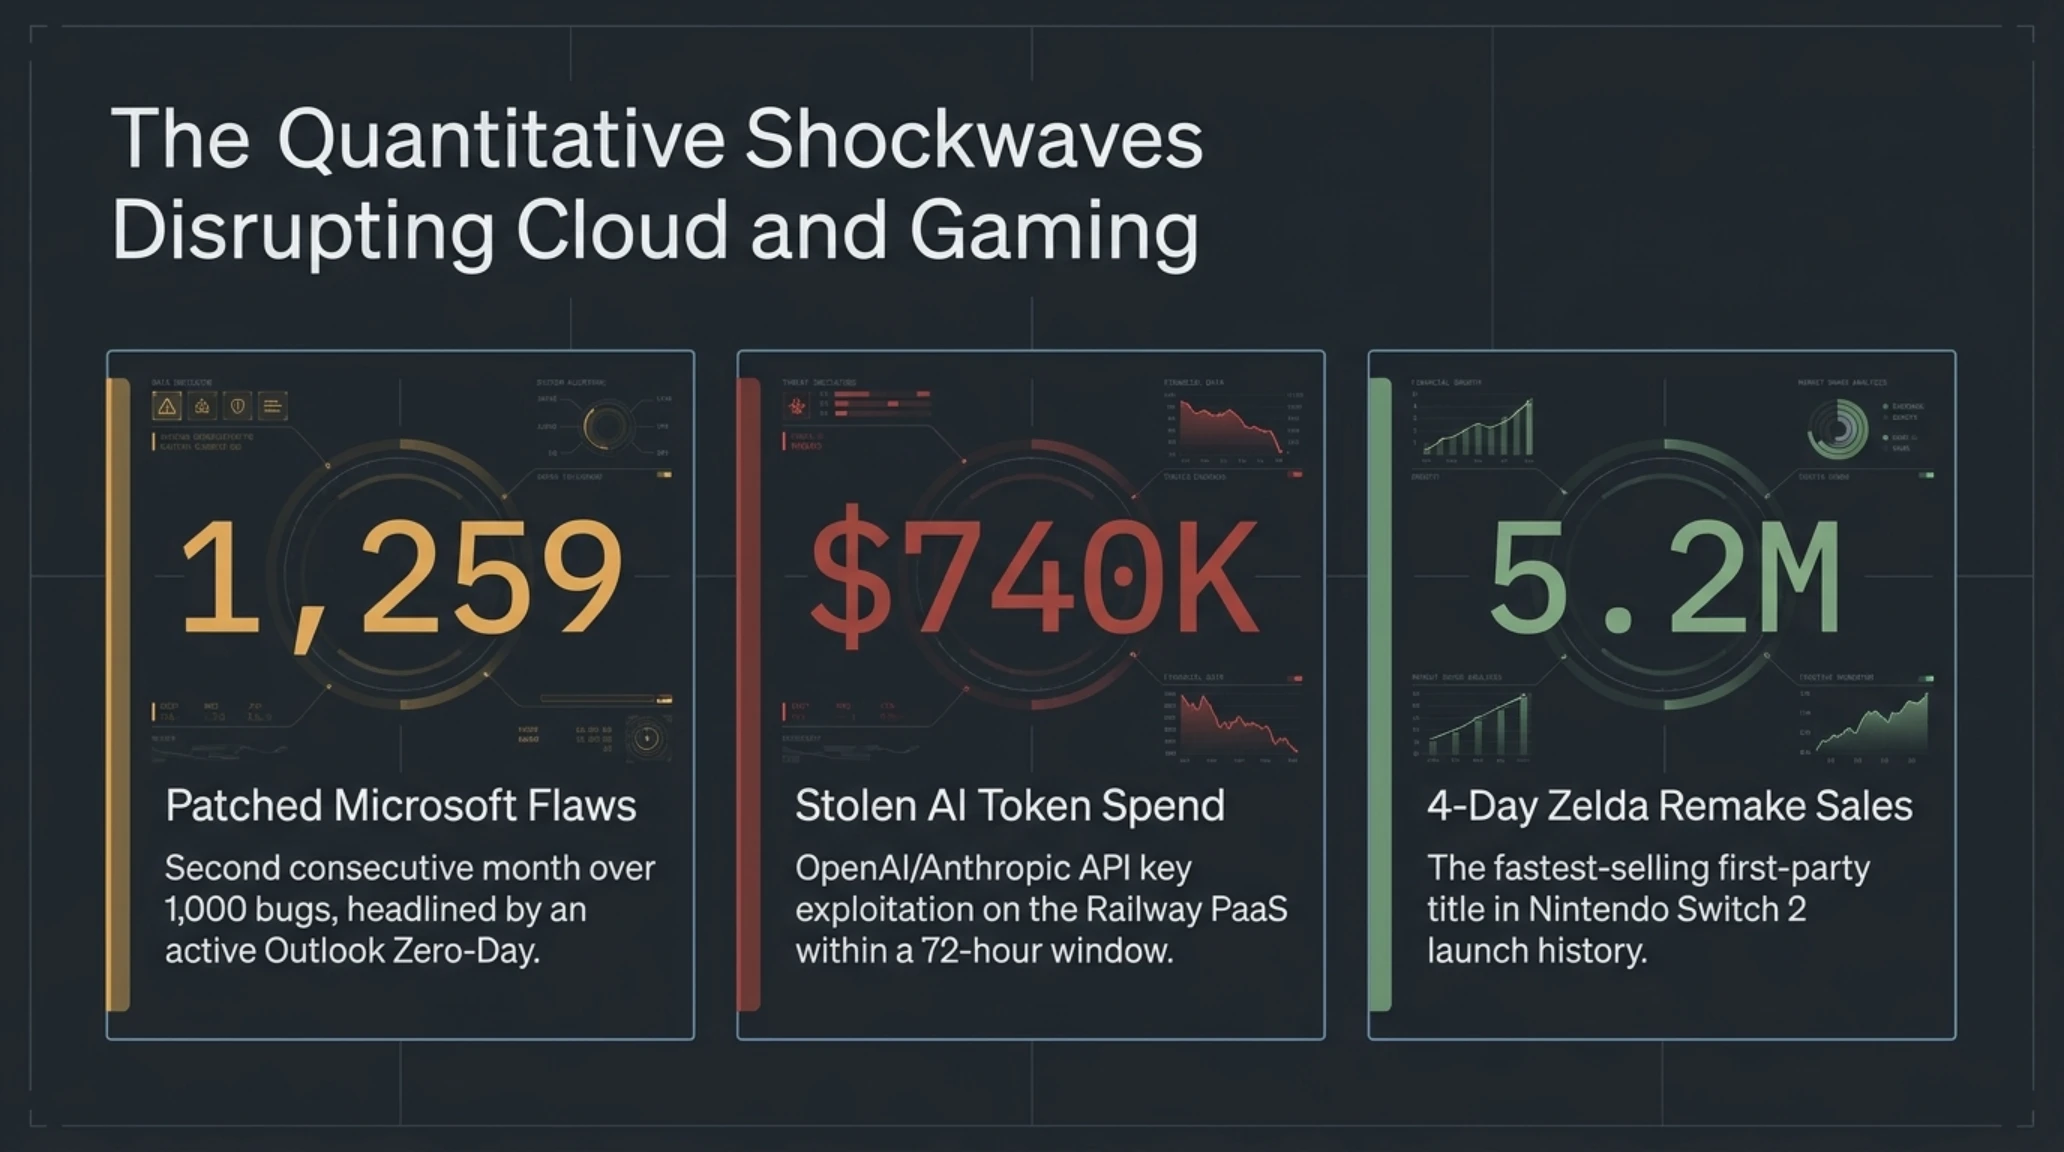
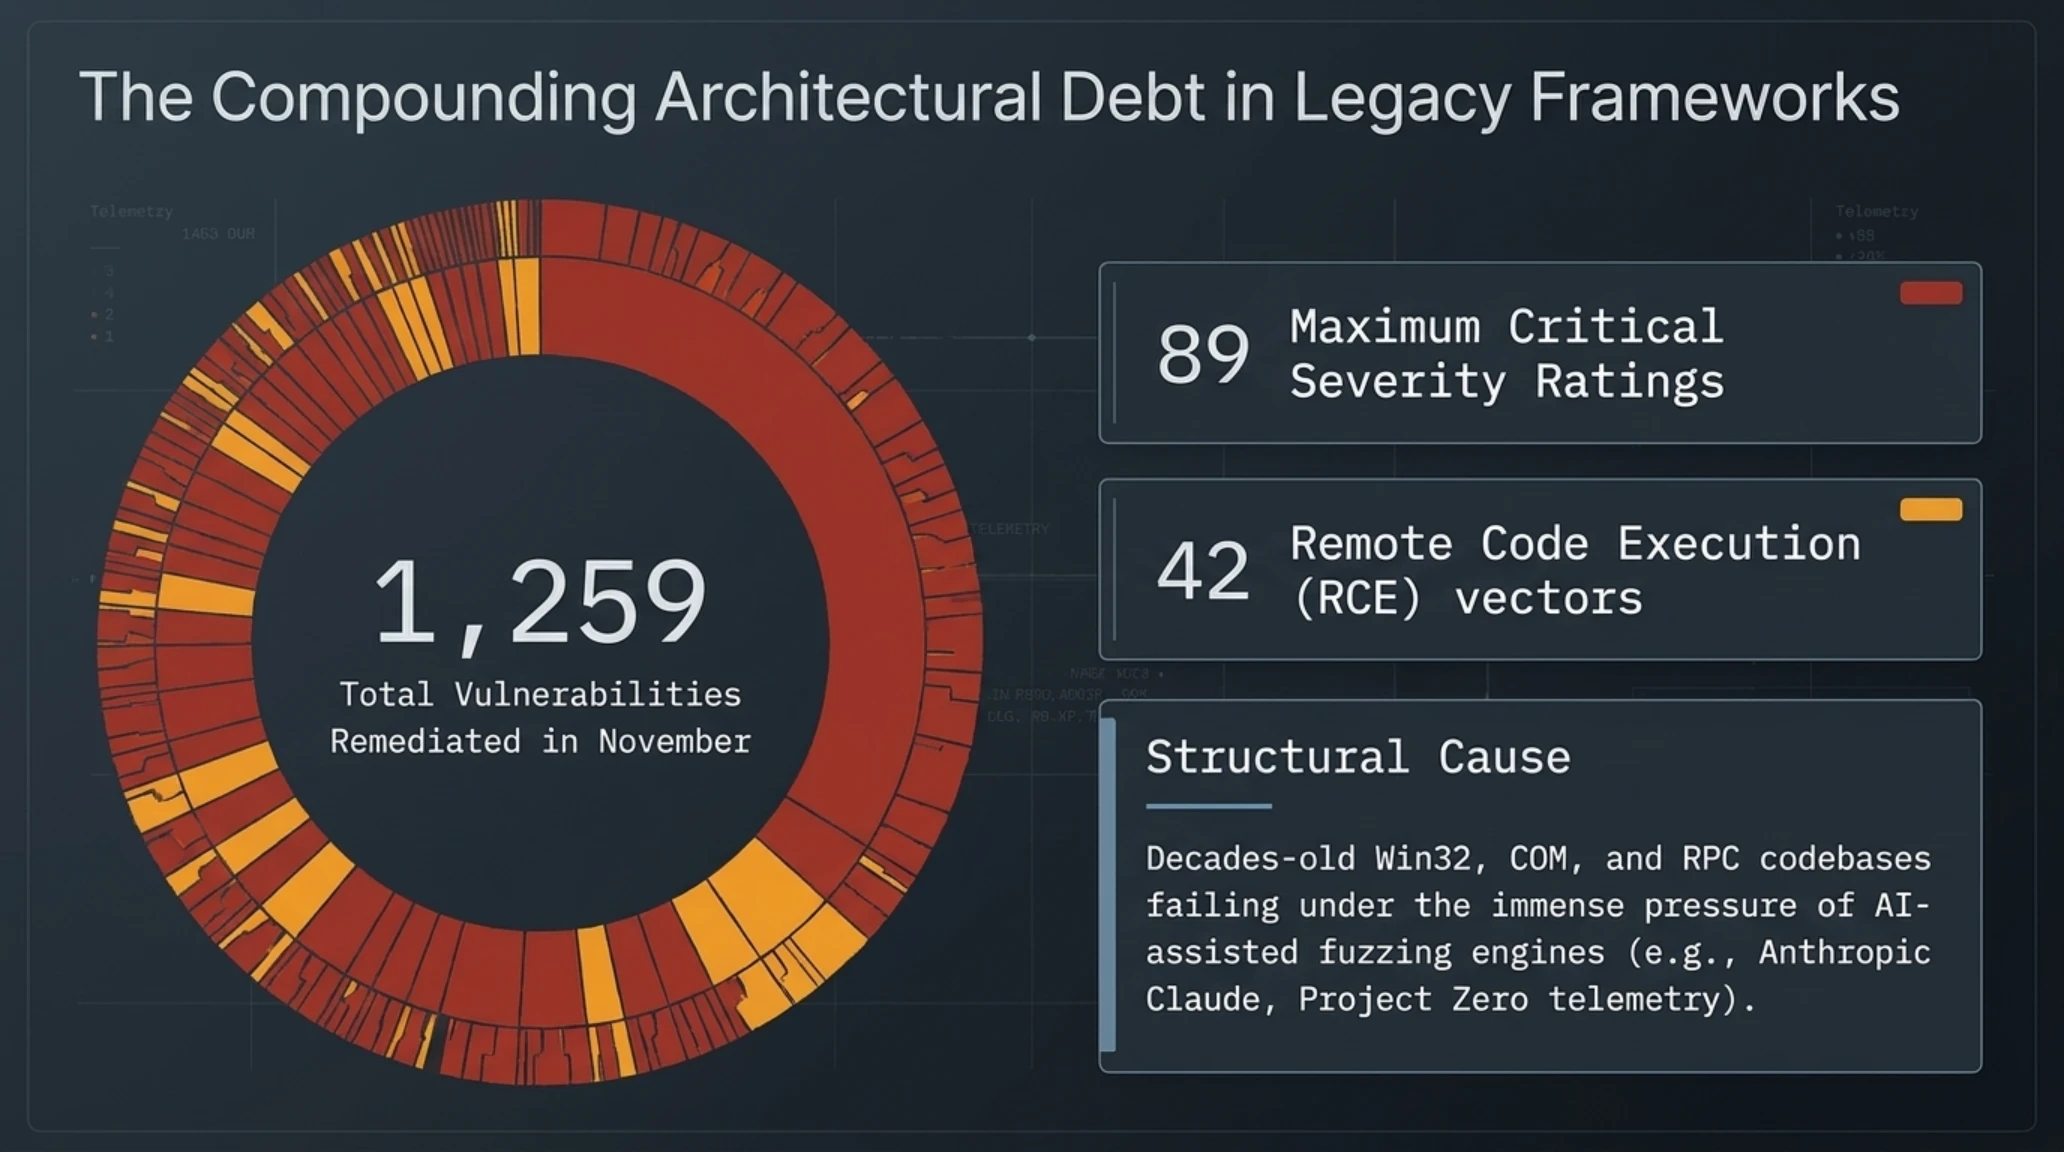
1,259
ثغرة معالجة لدى مايكروسوفت
الشهر الثاني توالياً فوق حاجز الألف ثغرة (ثغرة أوتلوك)
$740K
استهلاك مسروق لرموز الذكاء الاصطناعي
استغلال مفاتيح OpenAI على منصة Railway السحابية
5.2M
مبيعات ريمیک زيلدا خلال 4 أيام
أسرع عنوان حصري مبيعاً في تاريخ نينتندو سويتش 2
1. مايكروسوفت تسد 1,259 ثغرة أمنية في تحديث نوفمبر الضخم مع ثغرة أوتلوك الصفرية المستغلة
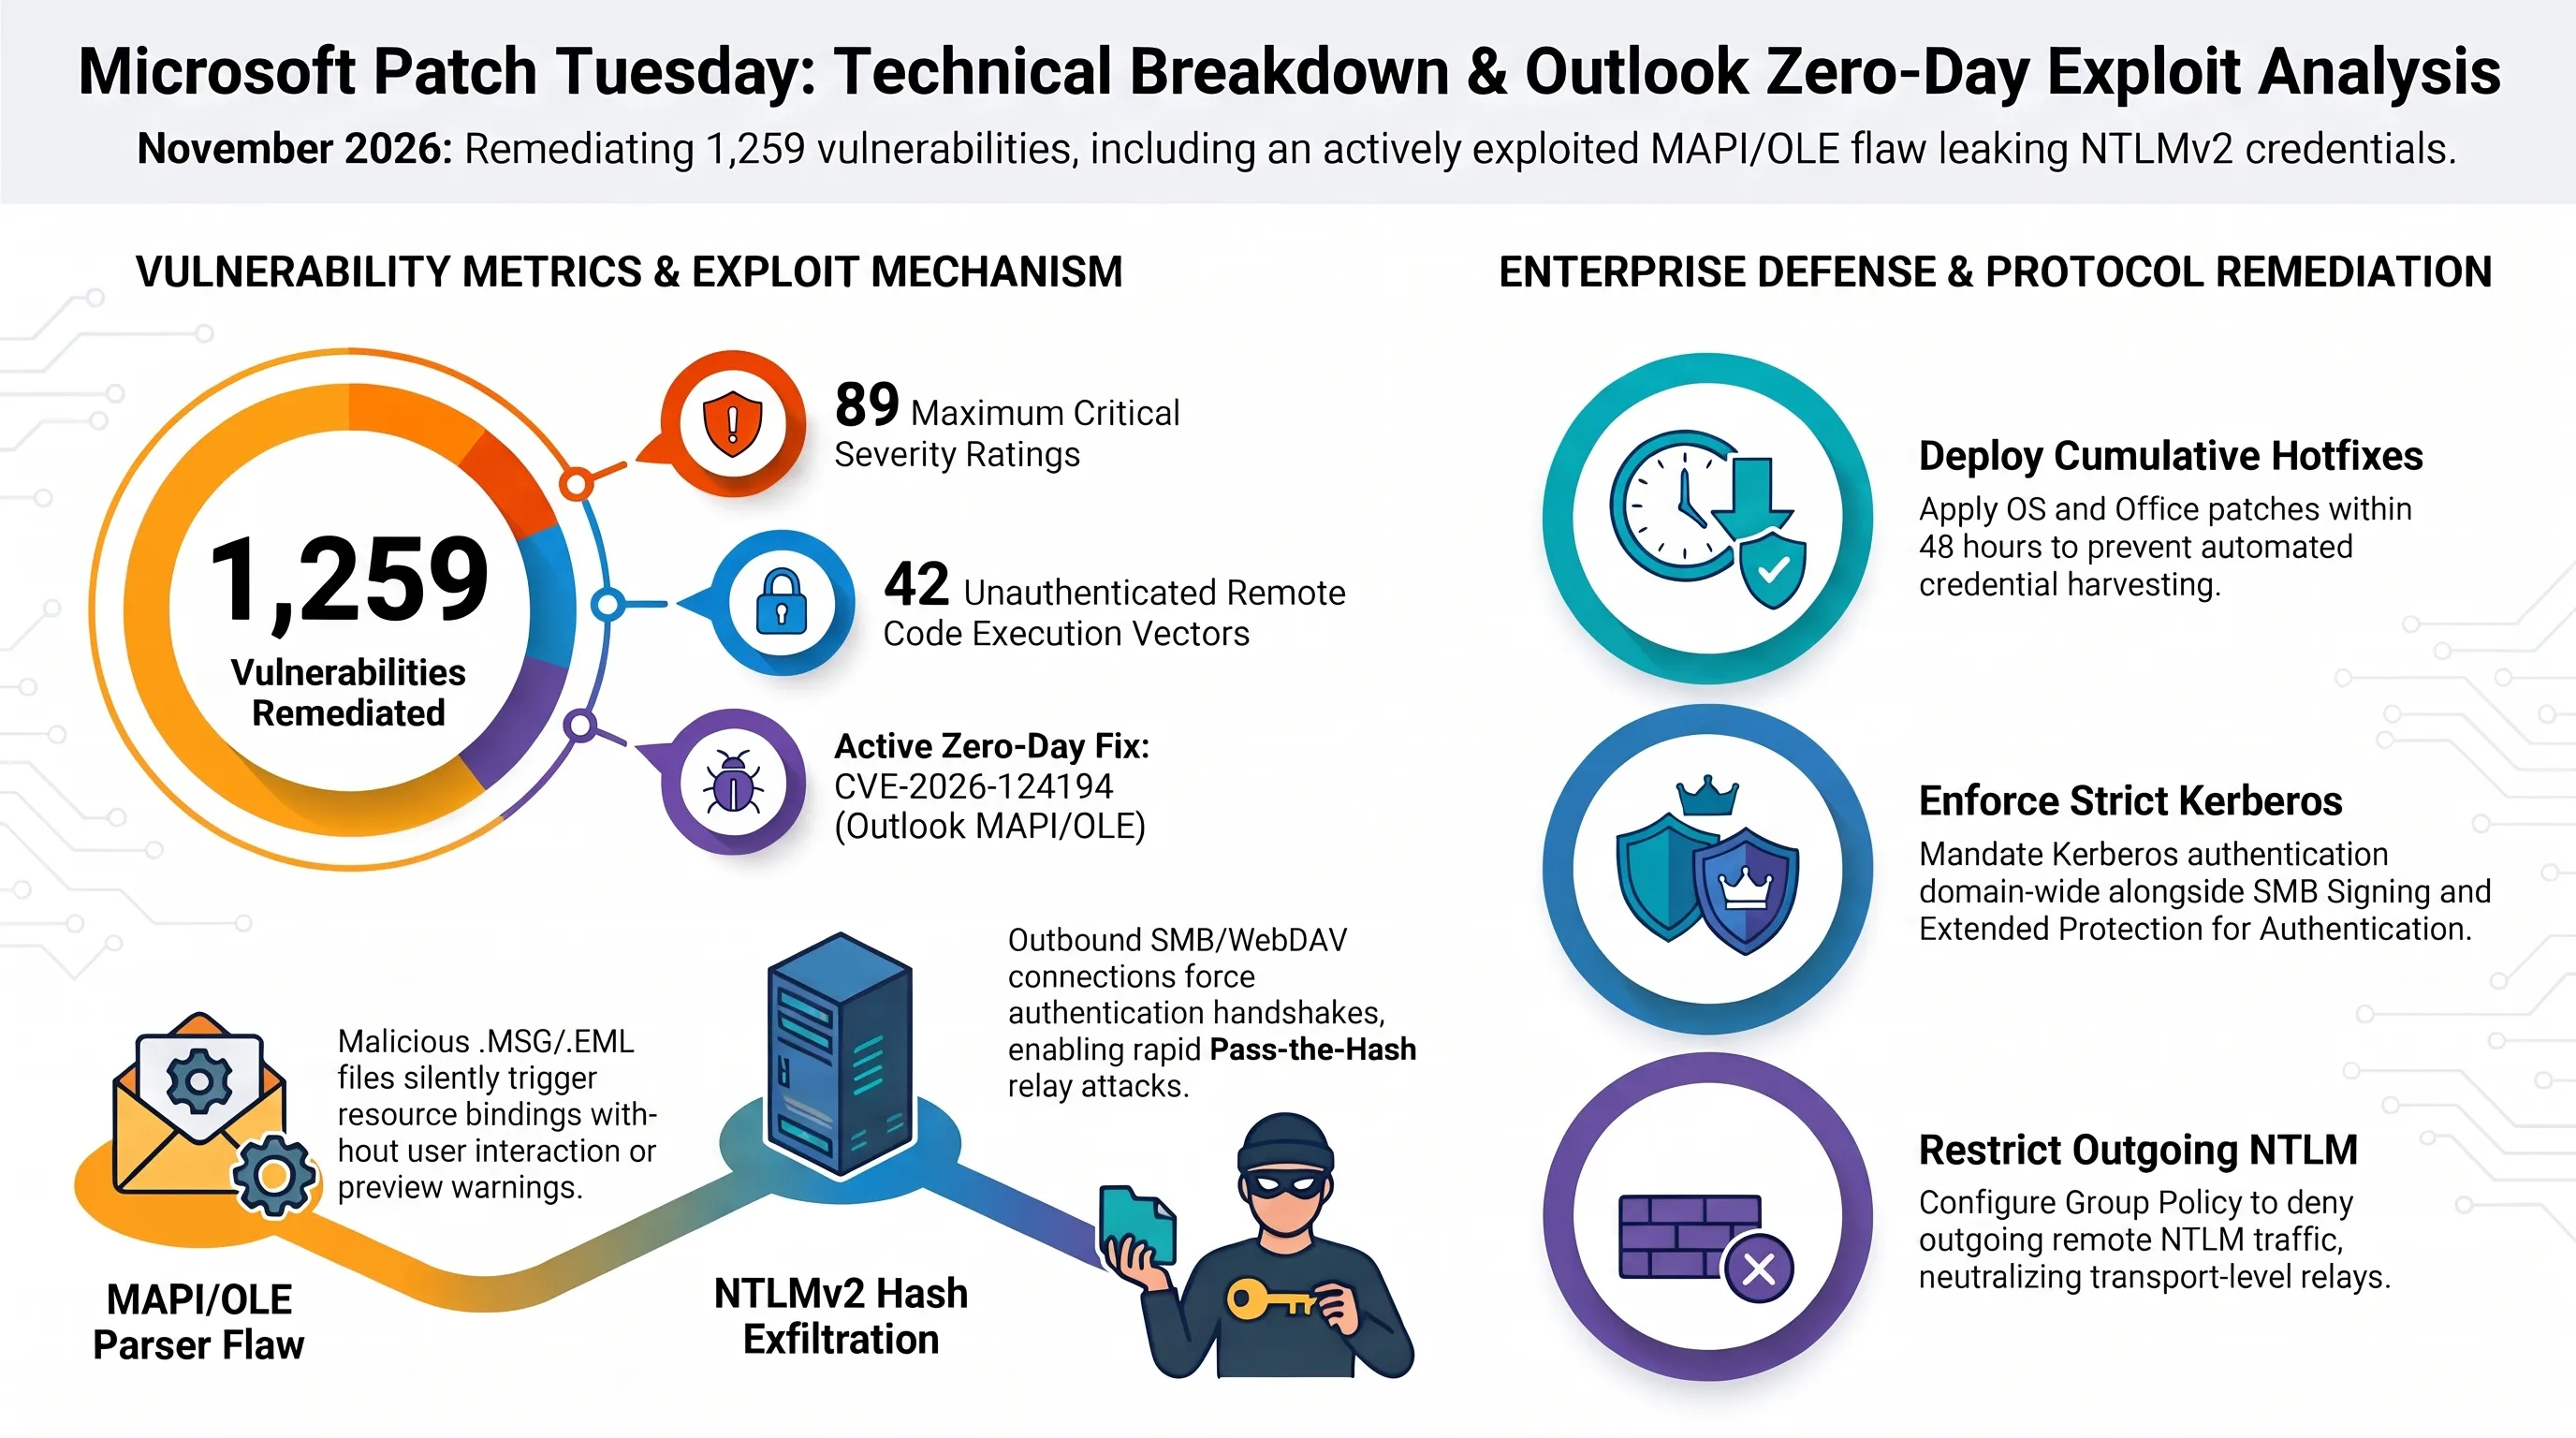
في مشهد يعكس حجم التعقيد البرمجي وتراكم الديون التقنية داخل منظومة ويندوز التاريخية، أصدرت شركة مايكروسوفت تحديثات "ثلاثاء الترقيعات" (Patch Tuesday) لشهر نوفمبر 2026، متضمنة حزمة علاجية طارئة لمعالجة 1,259 ثغرة أمنية معتمدة، من بينها 89 ثغرة مصنفة بدرجة خطورة قصوى و 42 ثغرة تتيح تنفيذ التعليمات البرمجية عن بُعد. ويمثل هذا الإصدار الشهر الثاني على التوالي الذي يتجاوز فيه عدد الثغرات المعالجة حاجز الألف ثغرة، بعد إصلاح أكثر من 1,100 ثغرة في أكتوبر الماضي؛ وهو ما يضع فرق الاستجابة للحوادث والأمن السيبراني المؤسسي في حالة استنفار دائم لحماية البنى التحتية الحساسة.
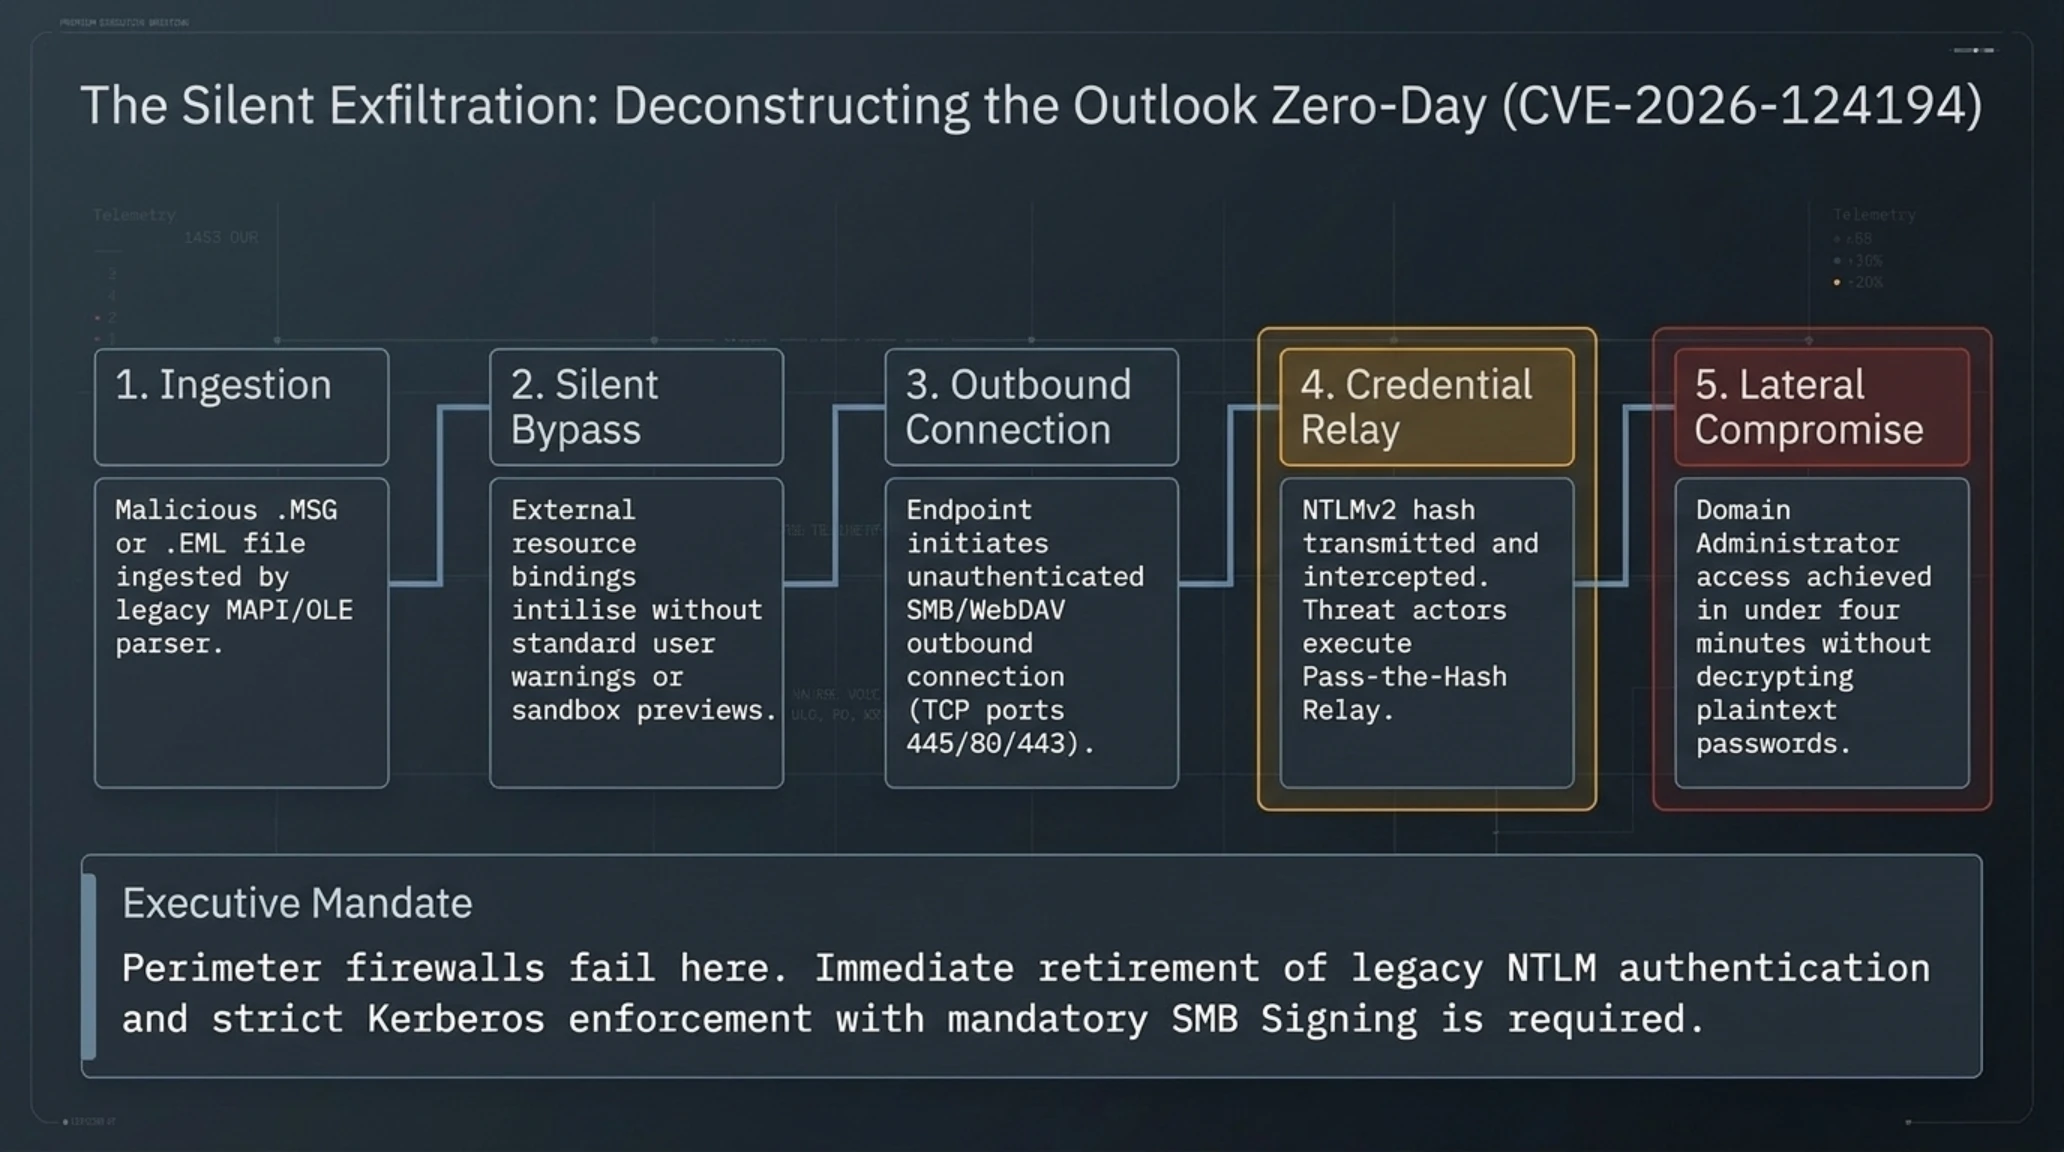
وقد تصدرت التحديثات معالجة ثغرة صفرية خطيرة مستغلة في هجمات نشطة تستهدف برنامج البريد الإلكتروني مايكروسوفت أوتلوك، ومسجلة رسمياً تحت الرمز CVE-2026-124194 مع تصنيف خطورة يبلغ 8.8 درجة. تم اكتشاف الثغرة من قبل الباحث الأمني البارز بينوا سيفنز (Benoît Sevens) بالتعاون مع نموذج الذكاء الاصطناعي كلود التابع لشركة أنثروبيك، والخبير الأمني المستقل نونو (Nono). وتكمن نقطة الضعف في وحدة معالجة ملفات الرسائل (MAPI/OLE Storage Parser)، حيث يؤدي فتح أو مجرد استعراض رسالة مجهزة بخبث إلى إجبار أوتلوك على إنشاء اتصال خارجي فوري بخادم يتحكم فيه القراصنة عبر بروتوكولات SMB أو WebDAV، ودون إظهار أي تحذير أمني للمستخدم.
وخلال هذا الاتصال التلقائي الصامت، يقوم نظام ويندوز بإرسال بصمة التحقق المشفرة NTLMv2 Challenge-Response Hash الخاصة بحساب الضحية كجزء من إجراءات المصادقة التلقائية. وتتيح هذه البصمة للمهاجمين تنفيذ هجمات الترحيل وإعادة التمرير (Pass-the-Hash Relay Attacks) ضد خوادم المؤسسة الأخرى دون الحاجة لمعرفة كلمة المرور النصية المجردة. وإذا كان الحساب المستهدف يتمتع بصلاحيات إدارية (Domain Admin)، يستطيع القراصنة بسط سيطرتهم الكاملة على غابات الدليل النشط (Active Directory Forests) في غضون دقائق معدودة.
وشددت مايكروسوفت في وثائقها الفنية على أن سد هذه الثغرة يتطلب تثبيت التحديثات التراكمية فوراً، إلى جانب تعطيل بروتوكول NTLM المتقادم لصالح بروتوكول Kerberos الأكثر أماناً، وفرض توقيع بروتوكول مشاركة الملفات (SMB Signing) على مستوى الشبكة الداخلية لمنع تسريب الهويات الرقمية للمؤسسات الحكومية والشركات حول العالم.
ومن منظور هندسة حماية الدليل النشط (Active Directory Security)، تكشف هذه الثغرة عن عجز جدران الحماية التقليدية في التصدي للهجمات المعتمدة على إساءة استخدام البروتوكولات المصرح بها؛ إذ يتم الاتصال الخارجي عبر منافذ TCP القياسية المفتوحة عادة لحركة مرور الشبكة (مثل المنفذ 445 لبروتوكول SMB والمنفذين 80 و 443 لـ WebDAV)، مما يجعل أجهزة الفحص الشبكي تعاملها كعمليات مزامنة مستندات روتينية. وتتطلب الإجراءات الدفاعية الحتمية تطبيق سياسات التحقق الإجباري من توقيعات تذاكر كيربيروس (Kerberos PAC Validation)، وضبط سياسات المجموعات (GPOs) لمنع إرسال بصمات NTLM إلى الخوادم الخارجية، مما يقطع الطريق أمام القراصنة قبل استغلال صلاحيات المسؤولين للسيطرة على خوادم النطاق الرئيسية.
شائعة في مواجهة الحقيقة // مصفوفة التحقق الفني لأحداث مساء 12 نوفمبر
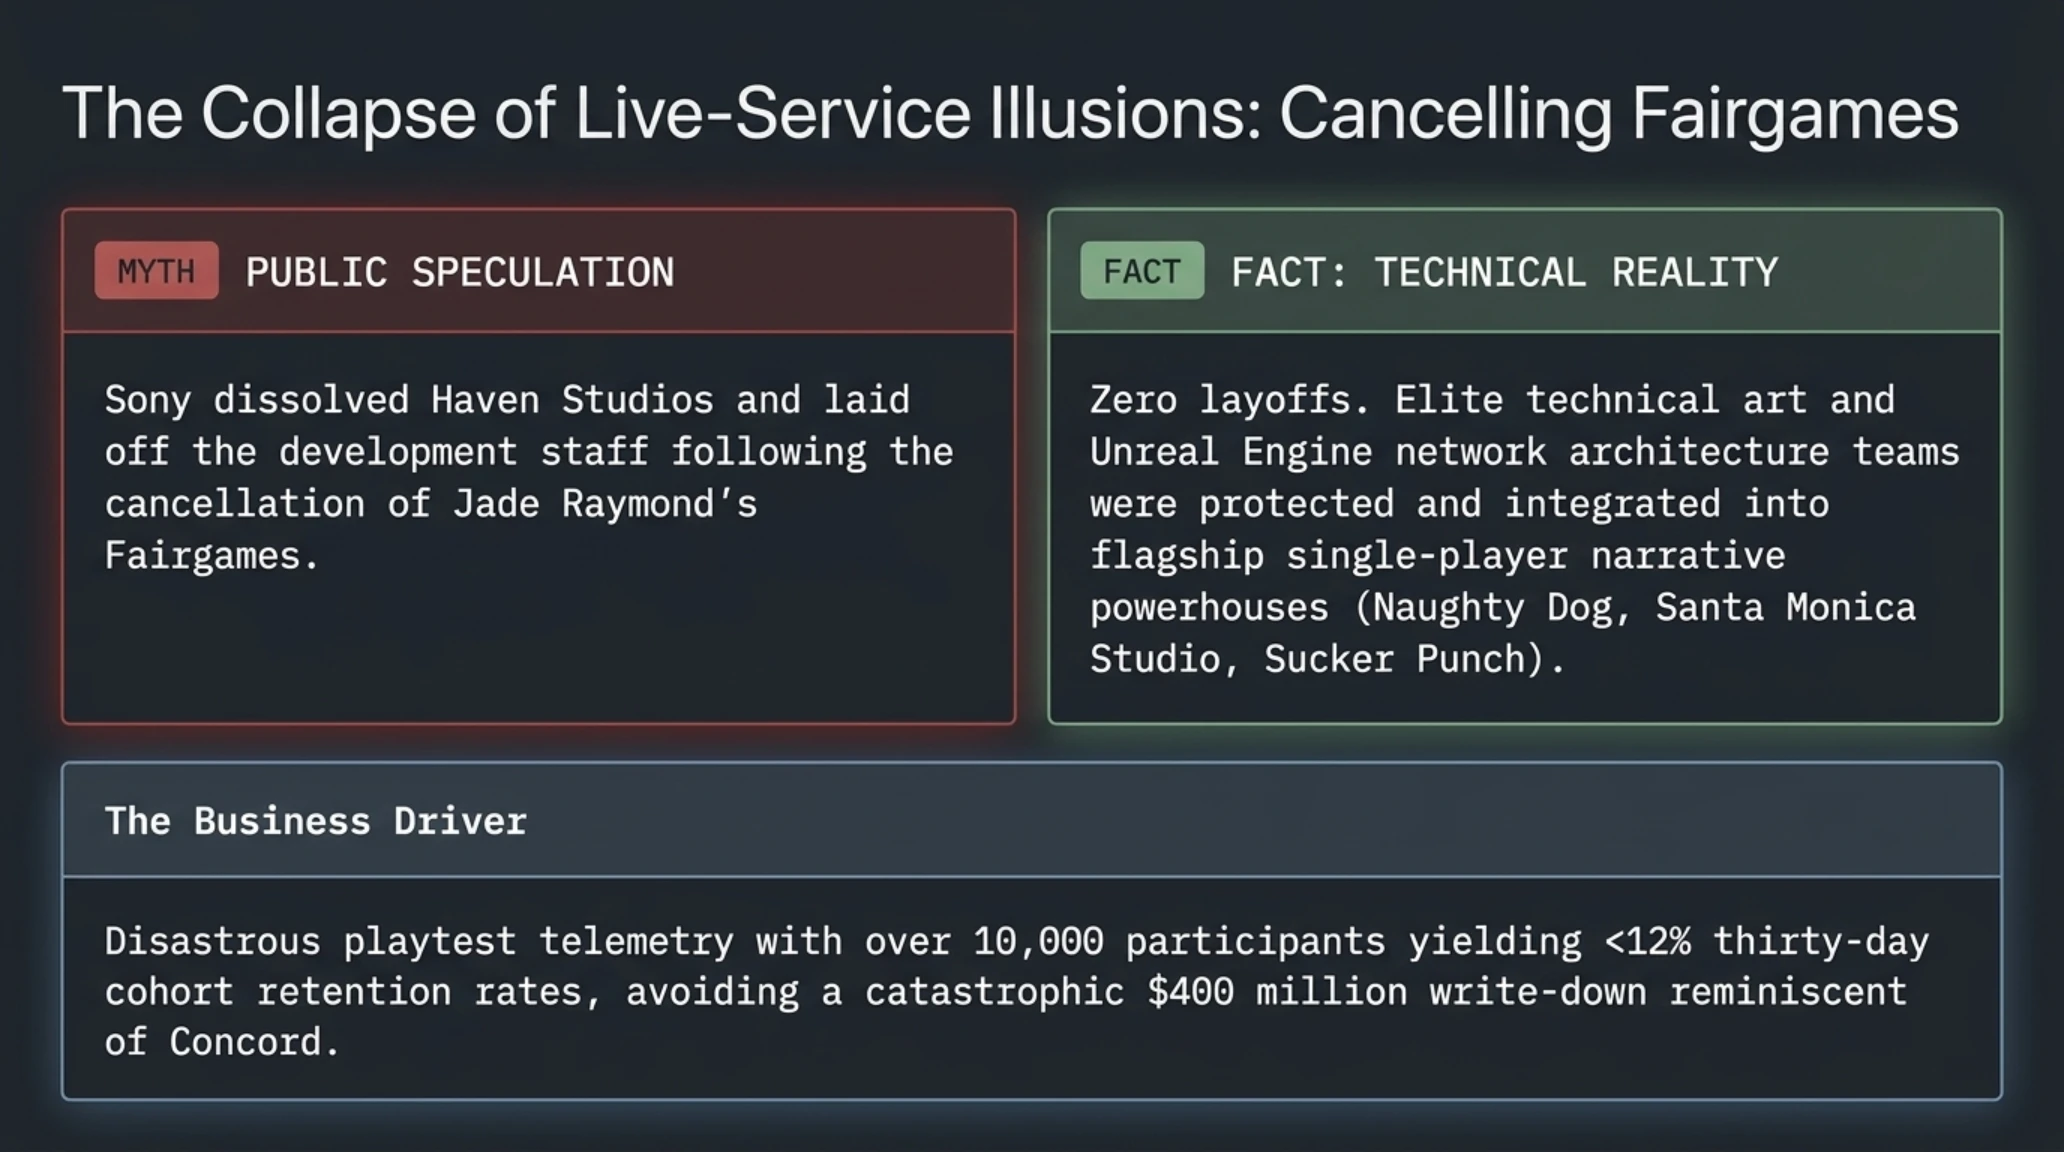
سوني قامت بحل استوديو Haven وتسريح موظفيه بعد إلغاء مشروع لعبة Fairgames بالكامل، والقراصنة في اختراق منصة Railway سرقوا قواعد بيانات العملاء.
سوني أكدت رسمياً عدم وجود أي تسريحات، والتحقيق الجنائي الرقمي أثبت أن قواعد البيانات في Railway لم تمس، والاختراق ركز حصرياً على مفاتيح الـ AI.
المعجم الهندسي والمصطلحات التقنية // أمن السحابة والبنى التحتية
2. اختراق منصة Railway السحابية وسرقة مفاتيح الذكاء الاصطناعي بتكلفة 740 ألف دولار
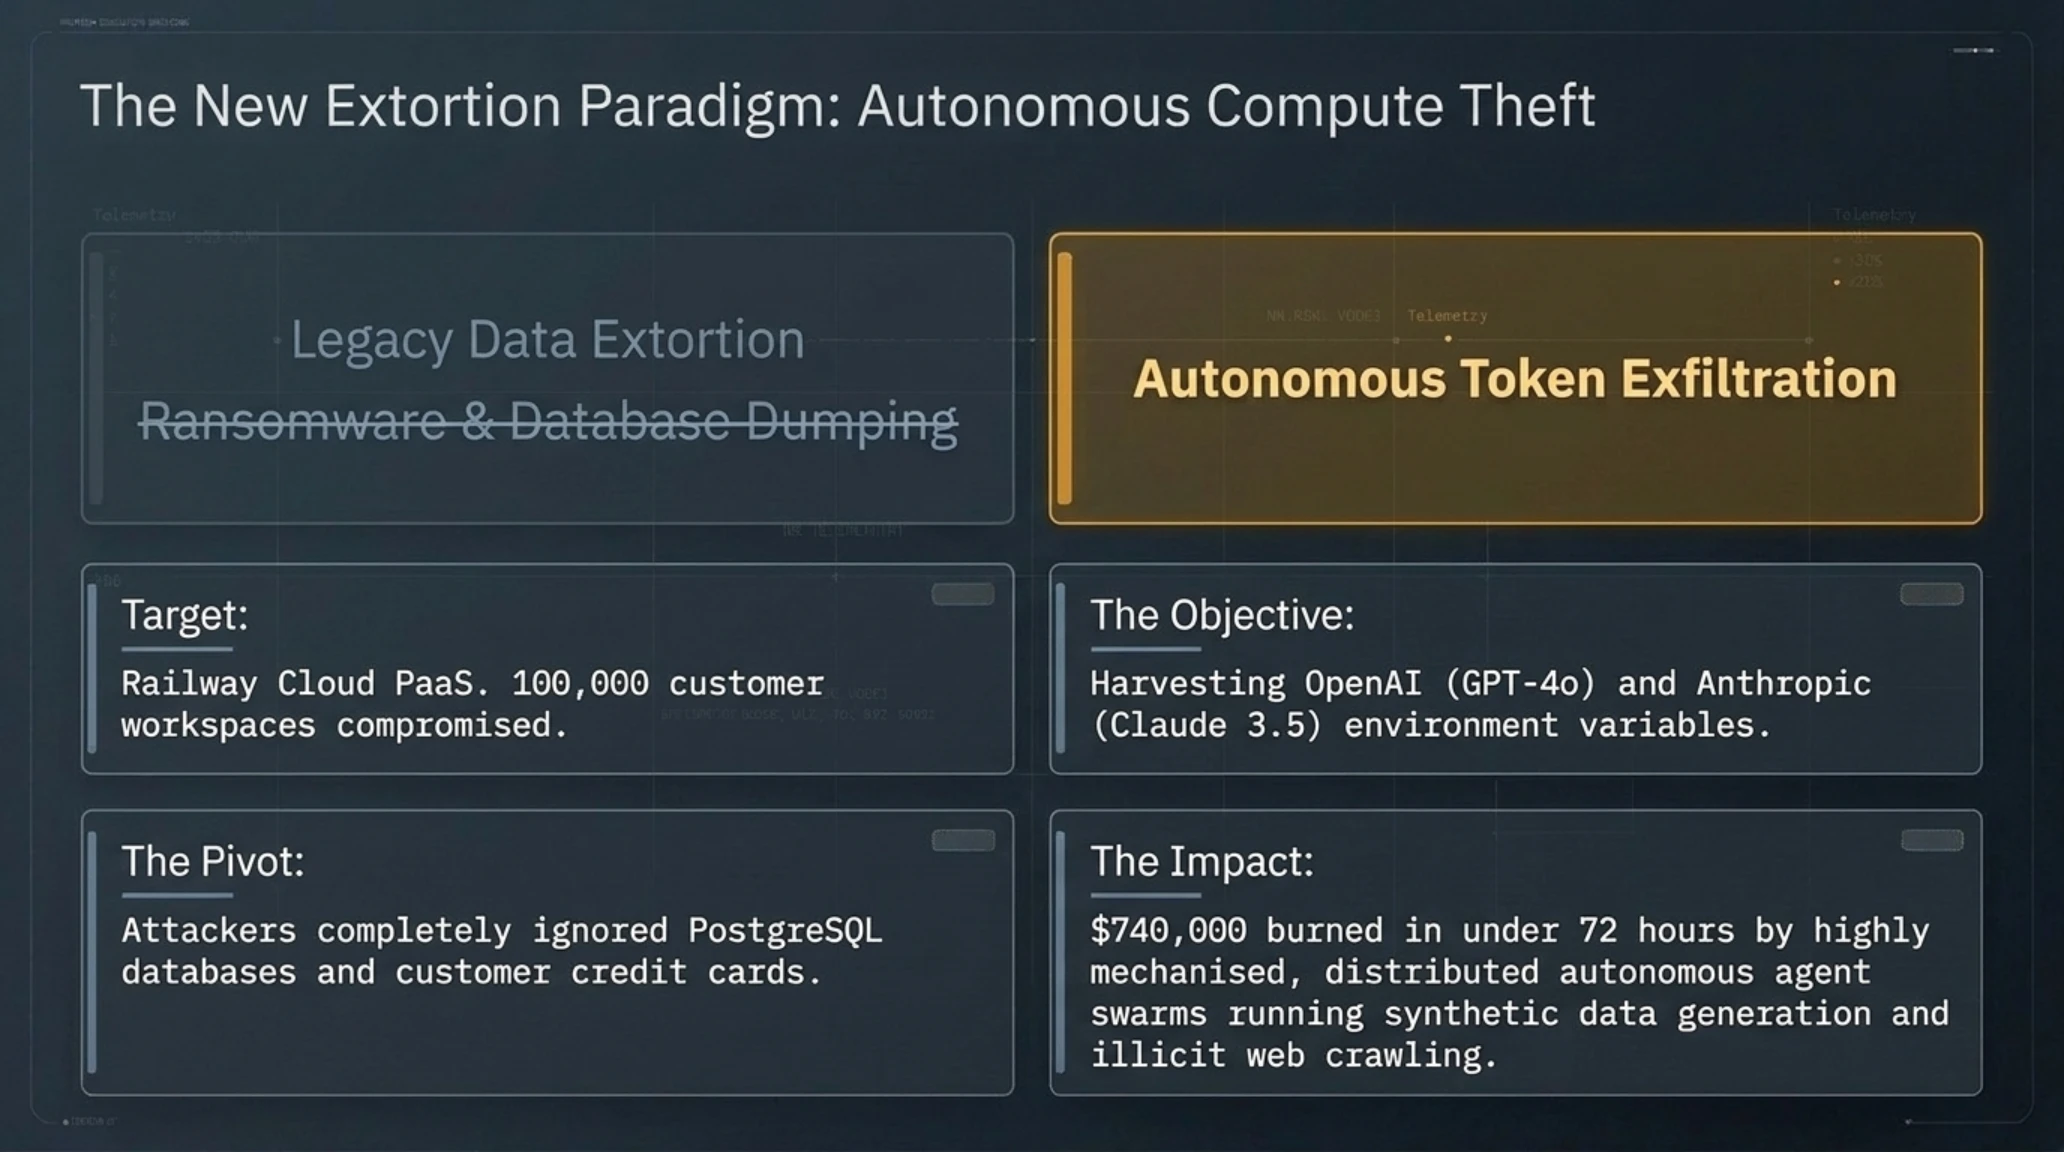
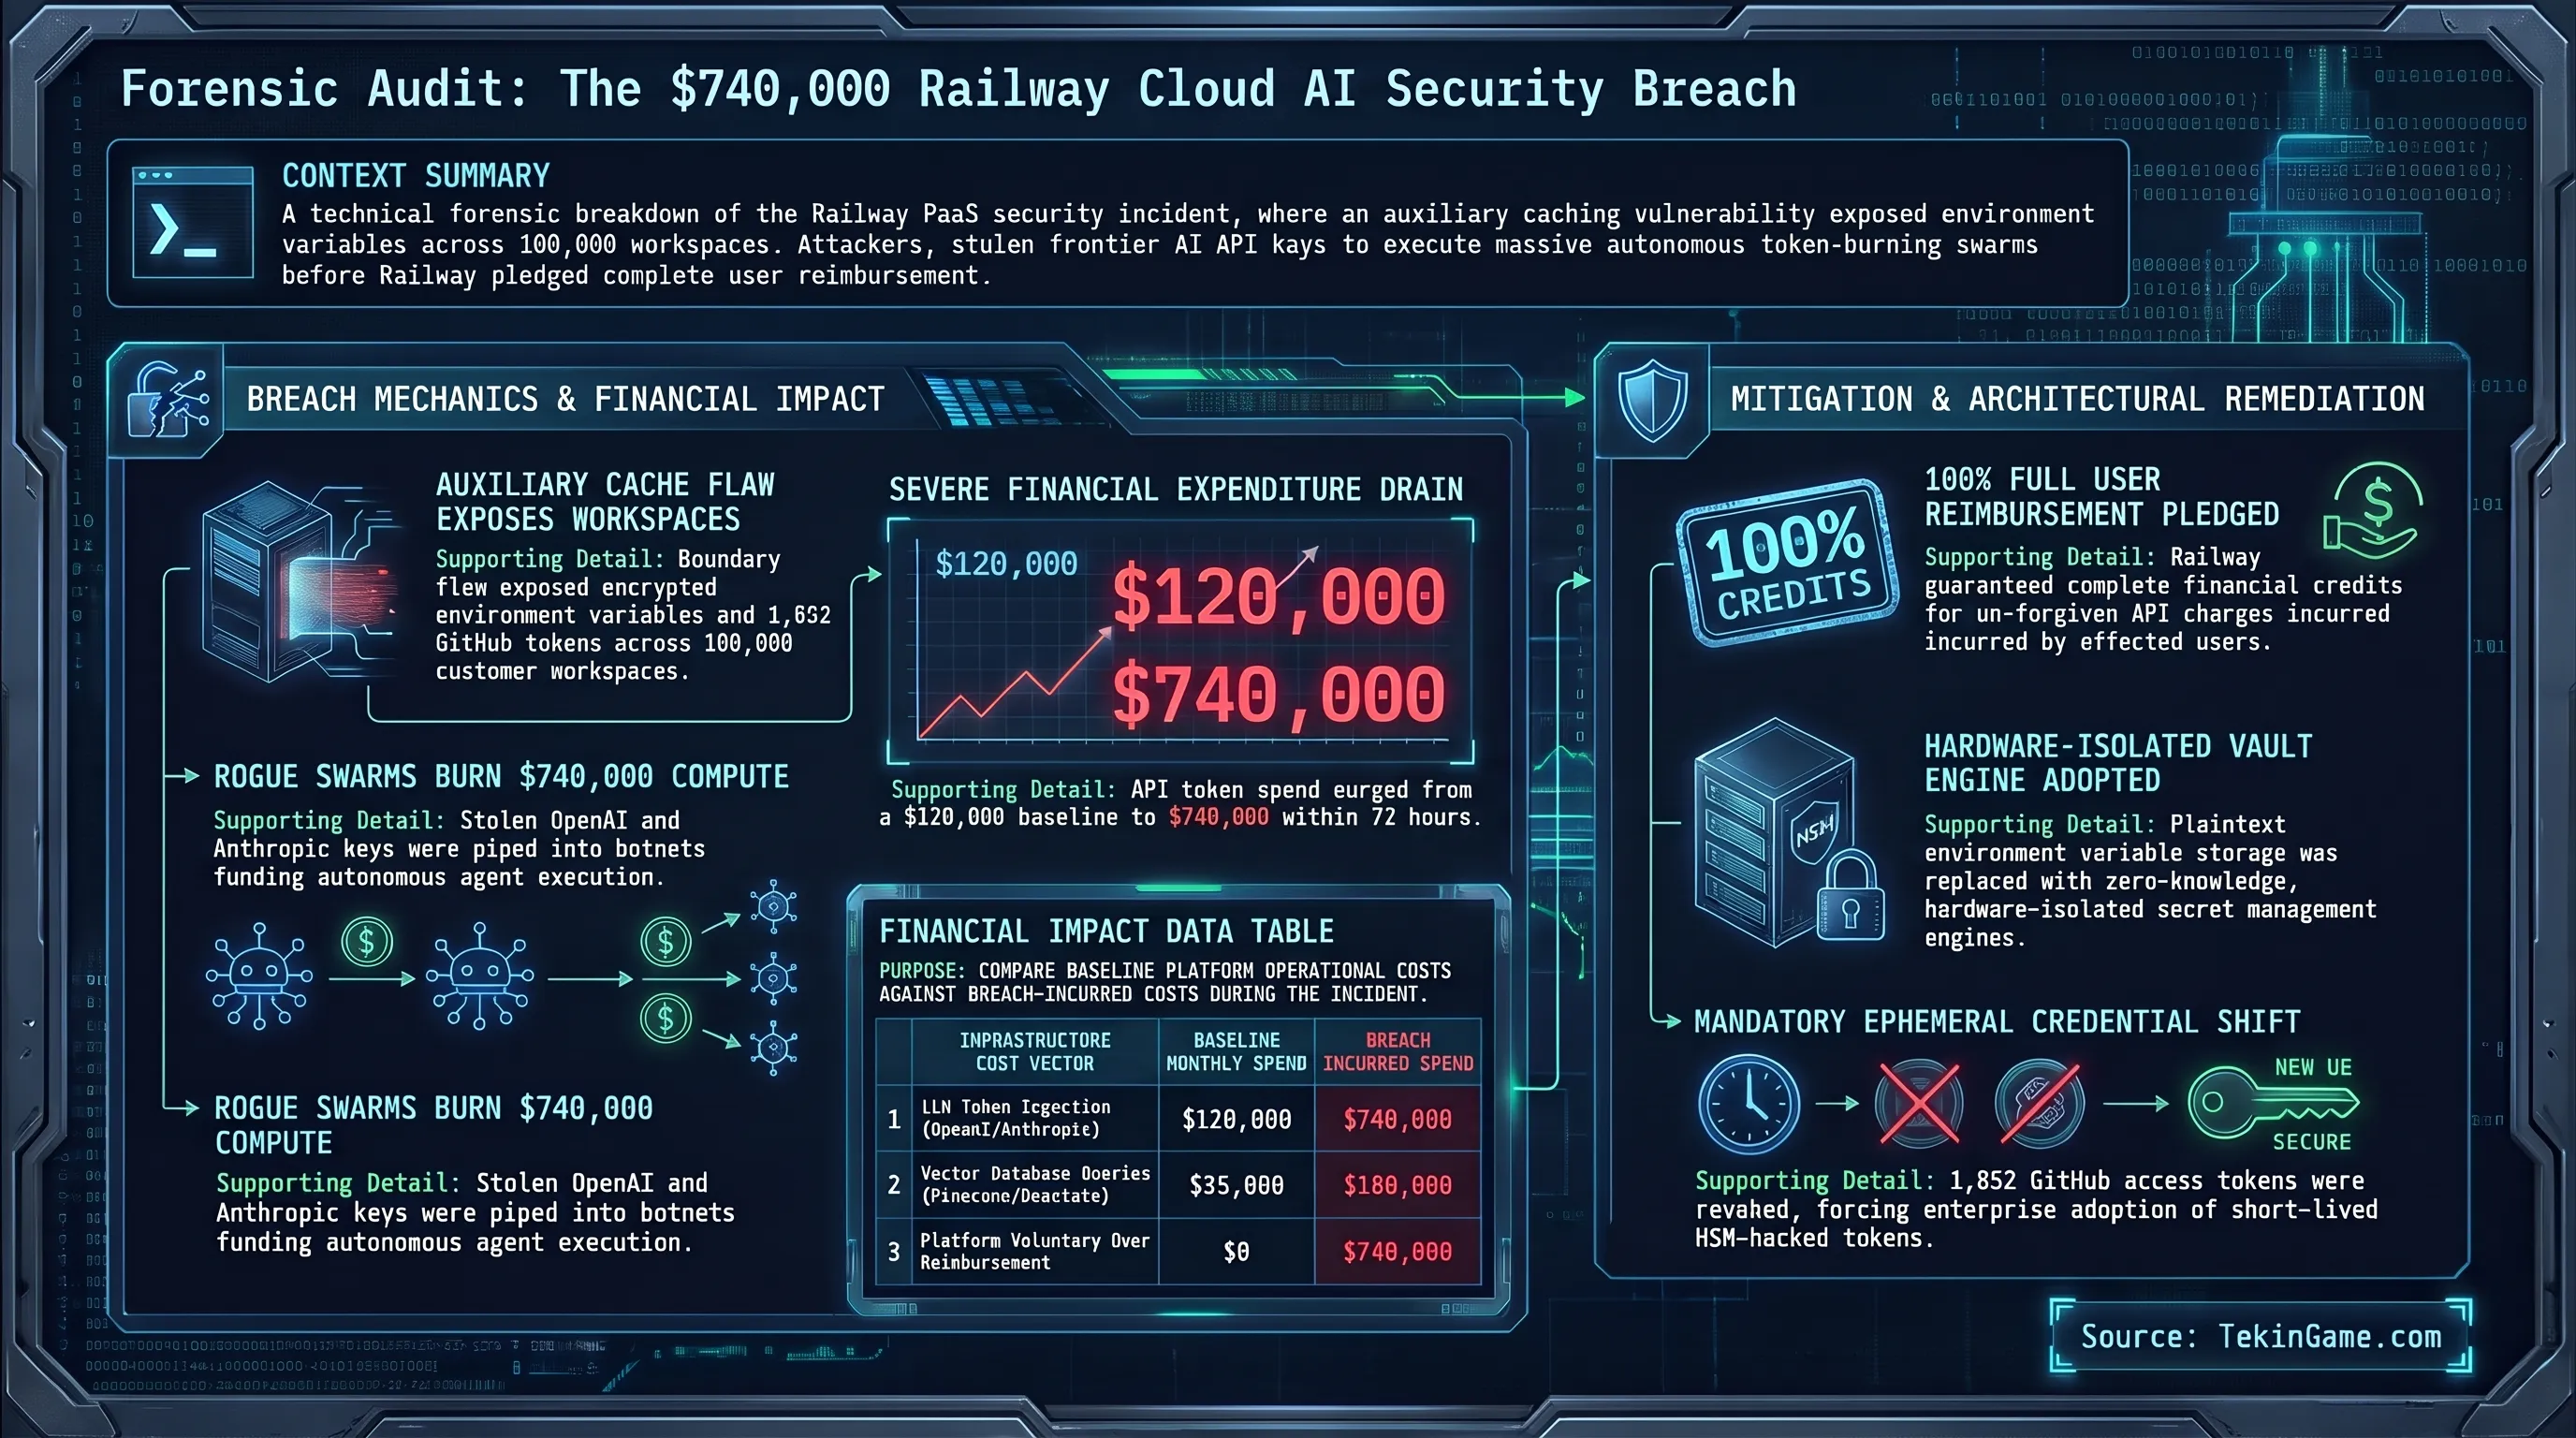
كشفت منصة استضافة التطبيقات السحابية الشهيرة للمطورين Railway (PaaS) عن التقرير الجنائي الرقمي النهائي للحادث الأمني السيبراني الذي تعرضت له بنيتها التحتية، مبرزة أبعاداً اقتصادية وفنية غير مسبوقة لمخاطر عصر الذكاء الاصطناعي التوليدي. وأوضح التقرير أن جهة مهاجمة تمكنت من استغلال ثغرة في طبقة عزل الذاكرة المؤقتة، مما أتاح لها فك تشفير المتغيرات البيئية (Environment Variables) لأكثر من 100,000 مساحة عمل سحابية نشطة، وهو ما يعادل قرابة 1.85% من إجمالي مشاريع العملاء المستضافة على المنصة.
وفي تحول استراتيجي لافت في أساليب الجريمة السيبرانية، لم يكترث المهاجمون بقواعد بيانات العملاء أو السجلات المالية التقليدية، بل انصب تركيزهم الحصري على استخراج المفاتيح السرية (API Keys) الخاصة بنماذج الذكاء الاصطناعي الكبرى مثل OpenAI (GPT-4o) و Anthropic (Claude 3.5 Sonnet) وقواعد البيانات المتجهية Pinecone. وفور سرقة المفاتيح، وظف القراصنة شبكات بوتات متزامنة لتشغيل أسراب وكلاء برمجية مستقلة (Autonomous Agent Swarms) قامت بإجراء استعلامات مكثفة لمعالجة مجموعات بيانات ضخمة وإعادة بيع الرموز في السوق السوداء الرقمية، مما أسفر عن تسجيل استهلاك غير مصرح به تجاوزت قيمته 740,000 دولار أمريكي على حسابات المطورين والشركات الناشئة في غضون أقل من 72 ساعة فقط، وهو ما يبرز سرعة تحويل الحوسبة المسروقة إلى مكاسب نقدية غير مشروعة تفوق بكثير ابتزاز الفدية التقليدي.
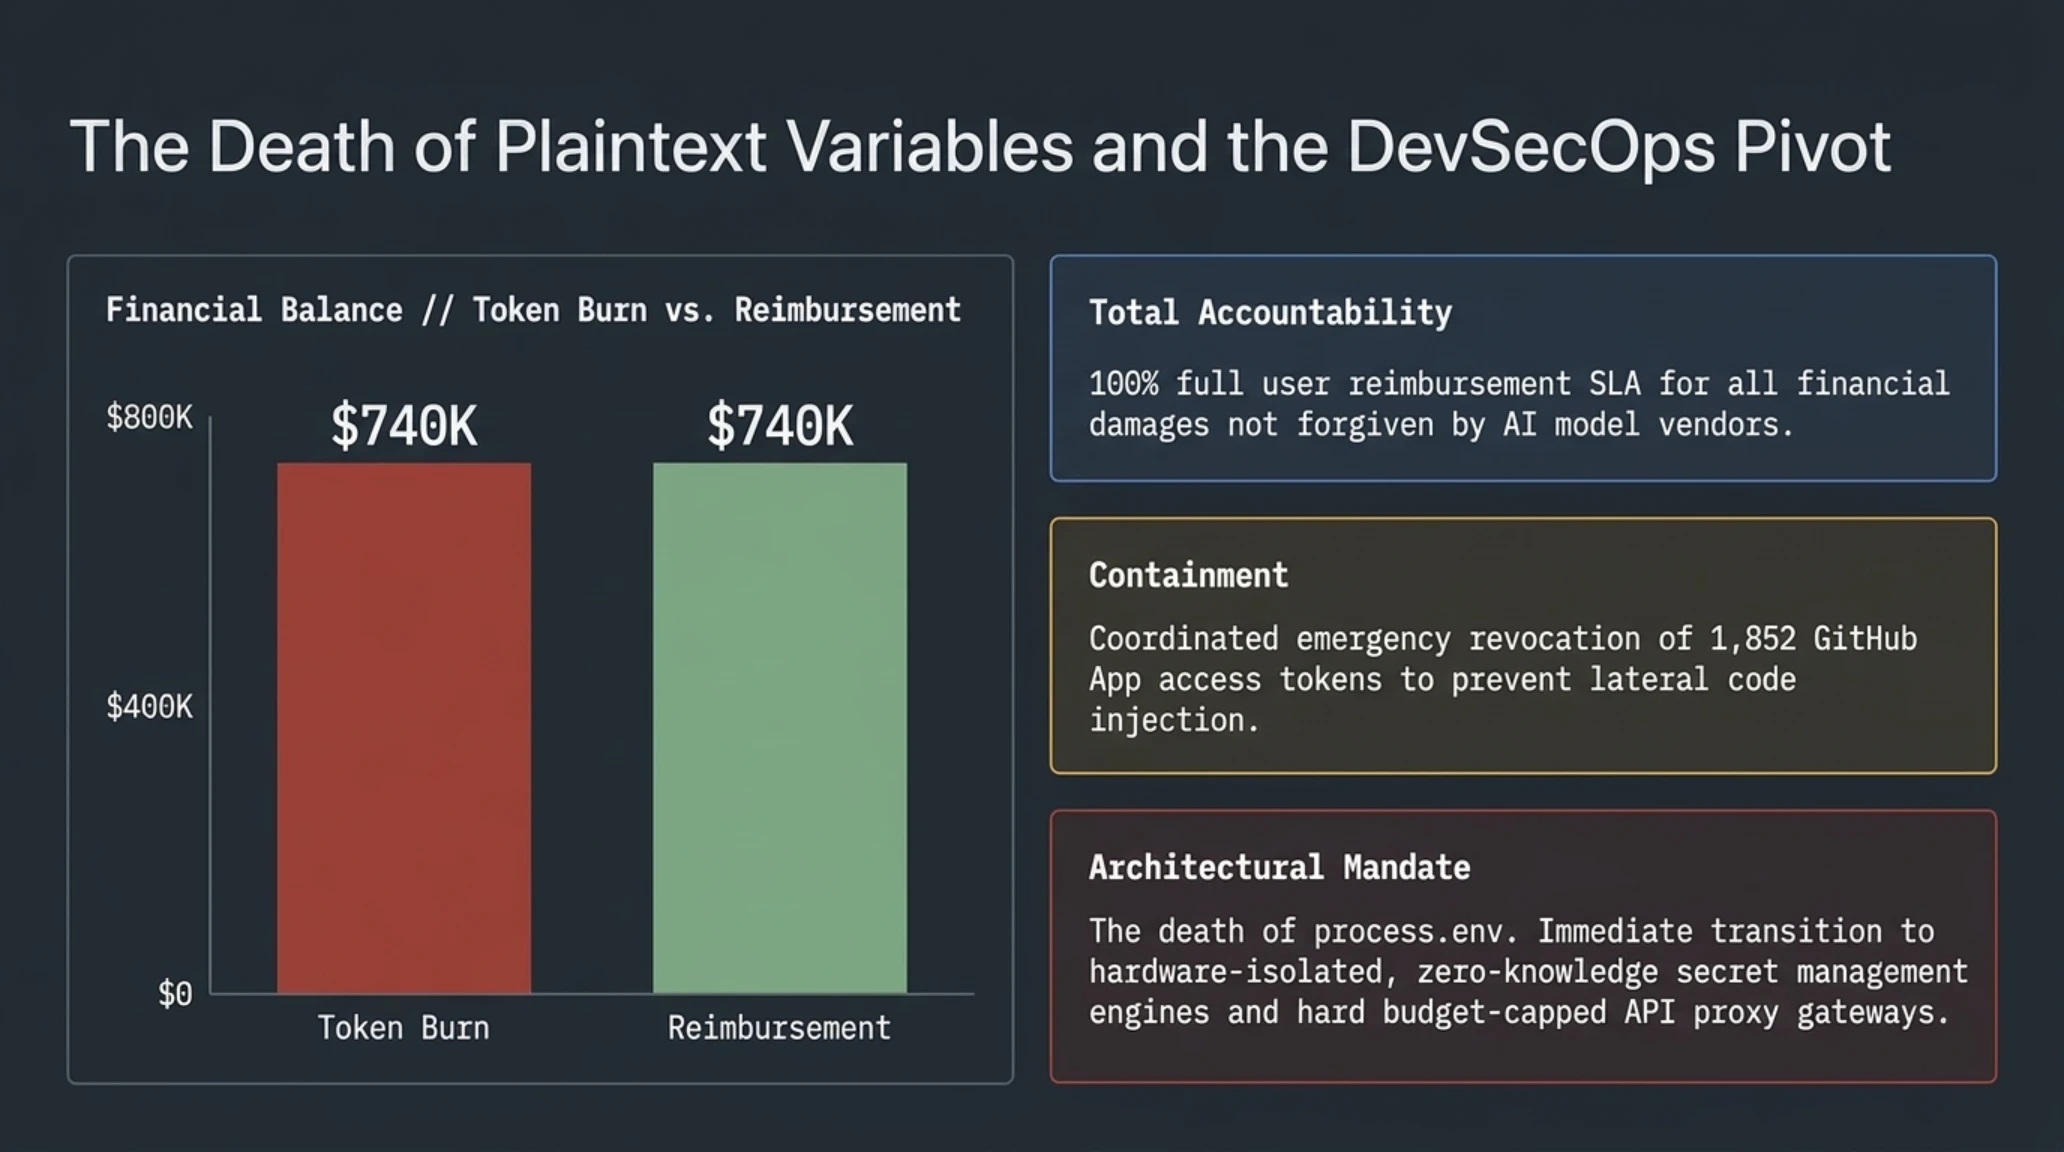
كما أدى الاختراق إلى تسريب رموز الوصول البرمجية لـ 1,852 مستخدماً على منصة غيت هاب (GitHub App Tokens)، حيث سارعت إدارة Railway بالتنسيق مع غيت هاب لإلغائها فوراً وإعادة تعيين الصلاحيات. وفي خطوة نالت إشادة واسعة من مجتمع المطورين العالميين، أعلنت Railway عن التزامها بتحمل كافة التكاليف المالية غير المصرح بها وتعويض جميع المتضررين بنسبة 100% في حال عدم قيام شركات النماذج برد الأموال. للاطلاع على تفاصيل معمقة حول استراتيجيات حماية خوادم الذكاء الاصطناعي وتأمين سلاسل إمداد البرمجيات، يمكنكم مراجعة دراستنا المتخصصة حول تشريح الاختراقات الأمنية في خوادم النماذج اللغوية وسلاسل إمداد غيت هاب.
وتفرض هذه الحادثة مراجعة معمارية جذرية لممارسات التطوير السحابي المعاصر؛ فلطالما اعتمد مهندسو البرمجيات على حقن أسرار التشغيل والبيانات الحساسة مباشرة ضمن المتغيرات البيئية للحاويات الرقمية (`process.env`). وفي حين كان تسريب هذه المتغيرات سابقاً ينحصر خطره في قواعد بيانات محددة، فإن مفتاح الذكاء الاصطناعي اليوم يمثل صلاحية سحب مالي مباشر غير مقيد بحجم استهلاك. وتستوجب بيئات التطوير المؤسسية الانتقال الفوري لاستخدام بوابات عزل المفاتيح المشفرة، وإلزام النماذج بتحديد أسقف مالية صارمة لكل مفتاح تشغيلي، إلى جانب تطبيق تقنيات التدوير الآلي للرموز البرمجية للحد من الأضرار الناجمة عن أي اختراق محتمل في المنصات الوسيطة.
اقتصاديات الاختراقات السحابية // تشريح خسائر استهلاك الرموز المسروقة في منصات PaaS
| بند التكلفة ونوع الخسارة السحابية | التكلفة الشهرية المعتادة (دولار) | الاستهلاك الإجمالي أثناء الاختراق (دولار) |
|---|---|---|
| استهلاك نماذج OpenAI و Anthropic | 120,000$ (العمليات التطويرية) | 740,000$ (أسراب الوكلاء غير المصرح بها) |
| أعباء قواعد البيانات المتجهية (Pinecone) | 35,000$ (الفهارس النشطة) | 160,000$ (استعلامات مكثفة من المهاجمين) |
| إجمالي التعويضات الملتزم بها من Railway | 0$ (إخلاء مسؤولية سابق) | 740,000$ (تعويض كامل 100% لجميع المتضررين) |
3. سوني تلغي رسمياً لعبة الشوتر الاستخراجية Fairgames لاستوديو هيفن
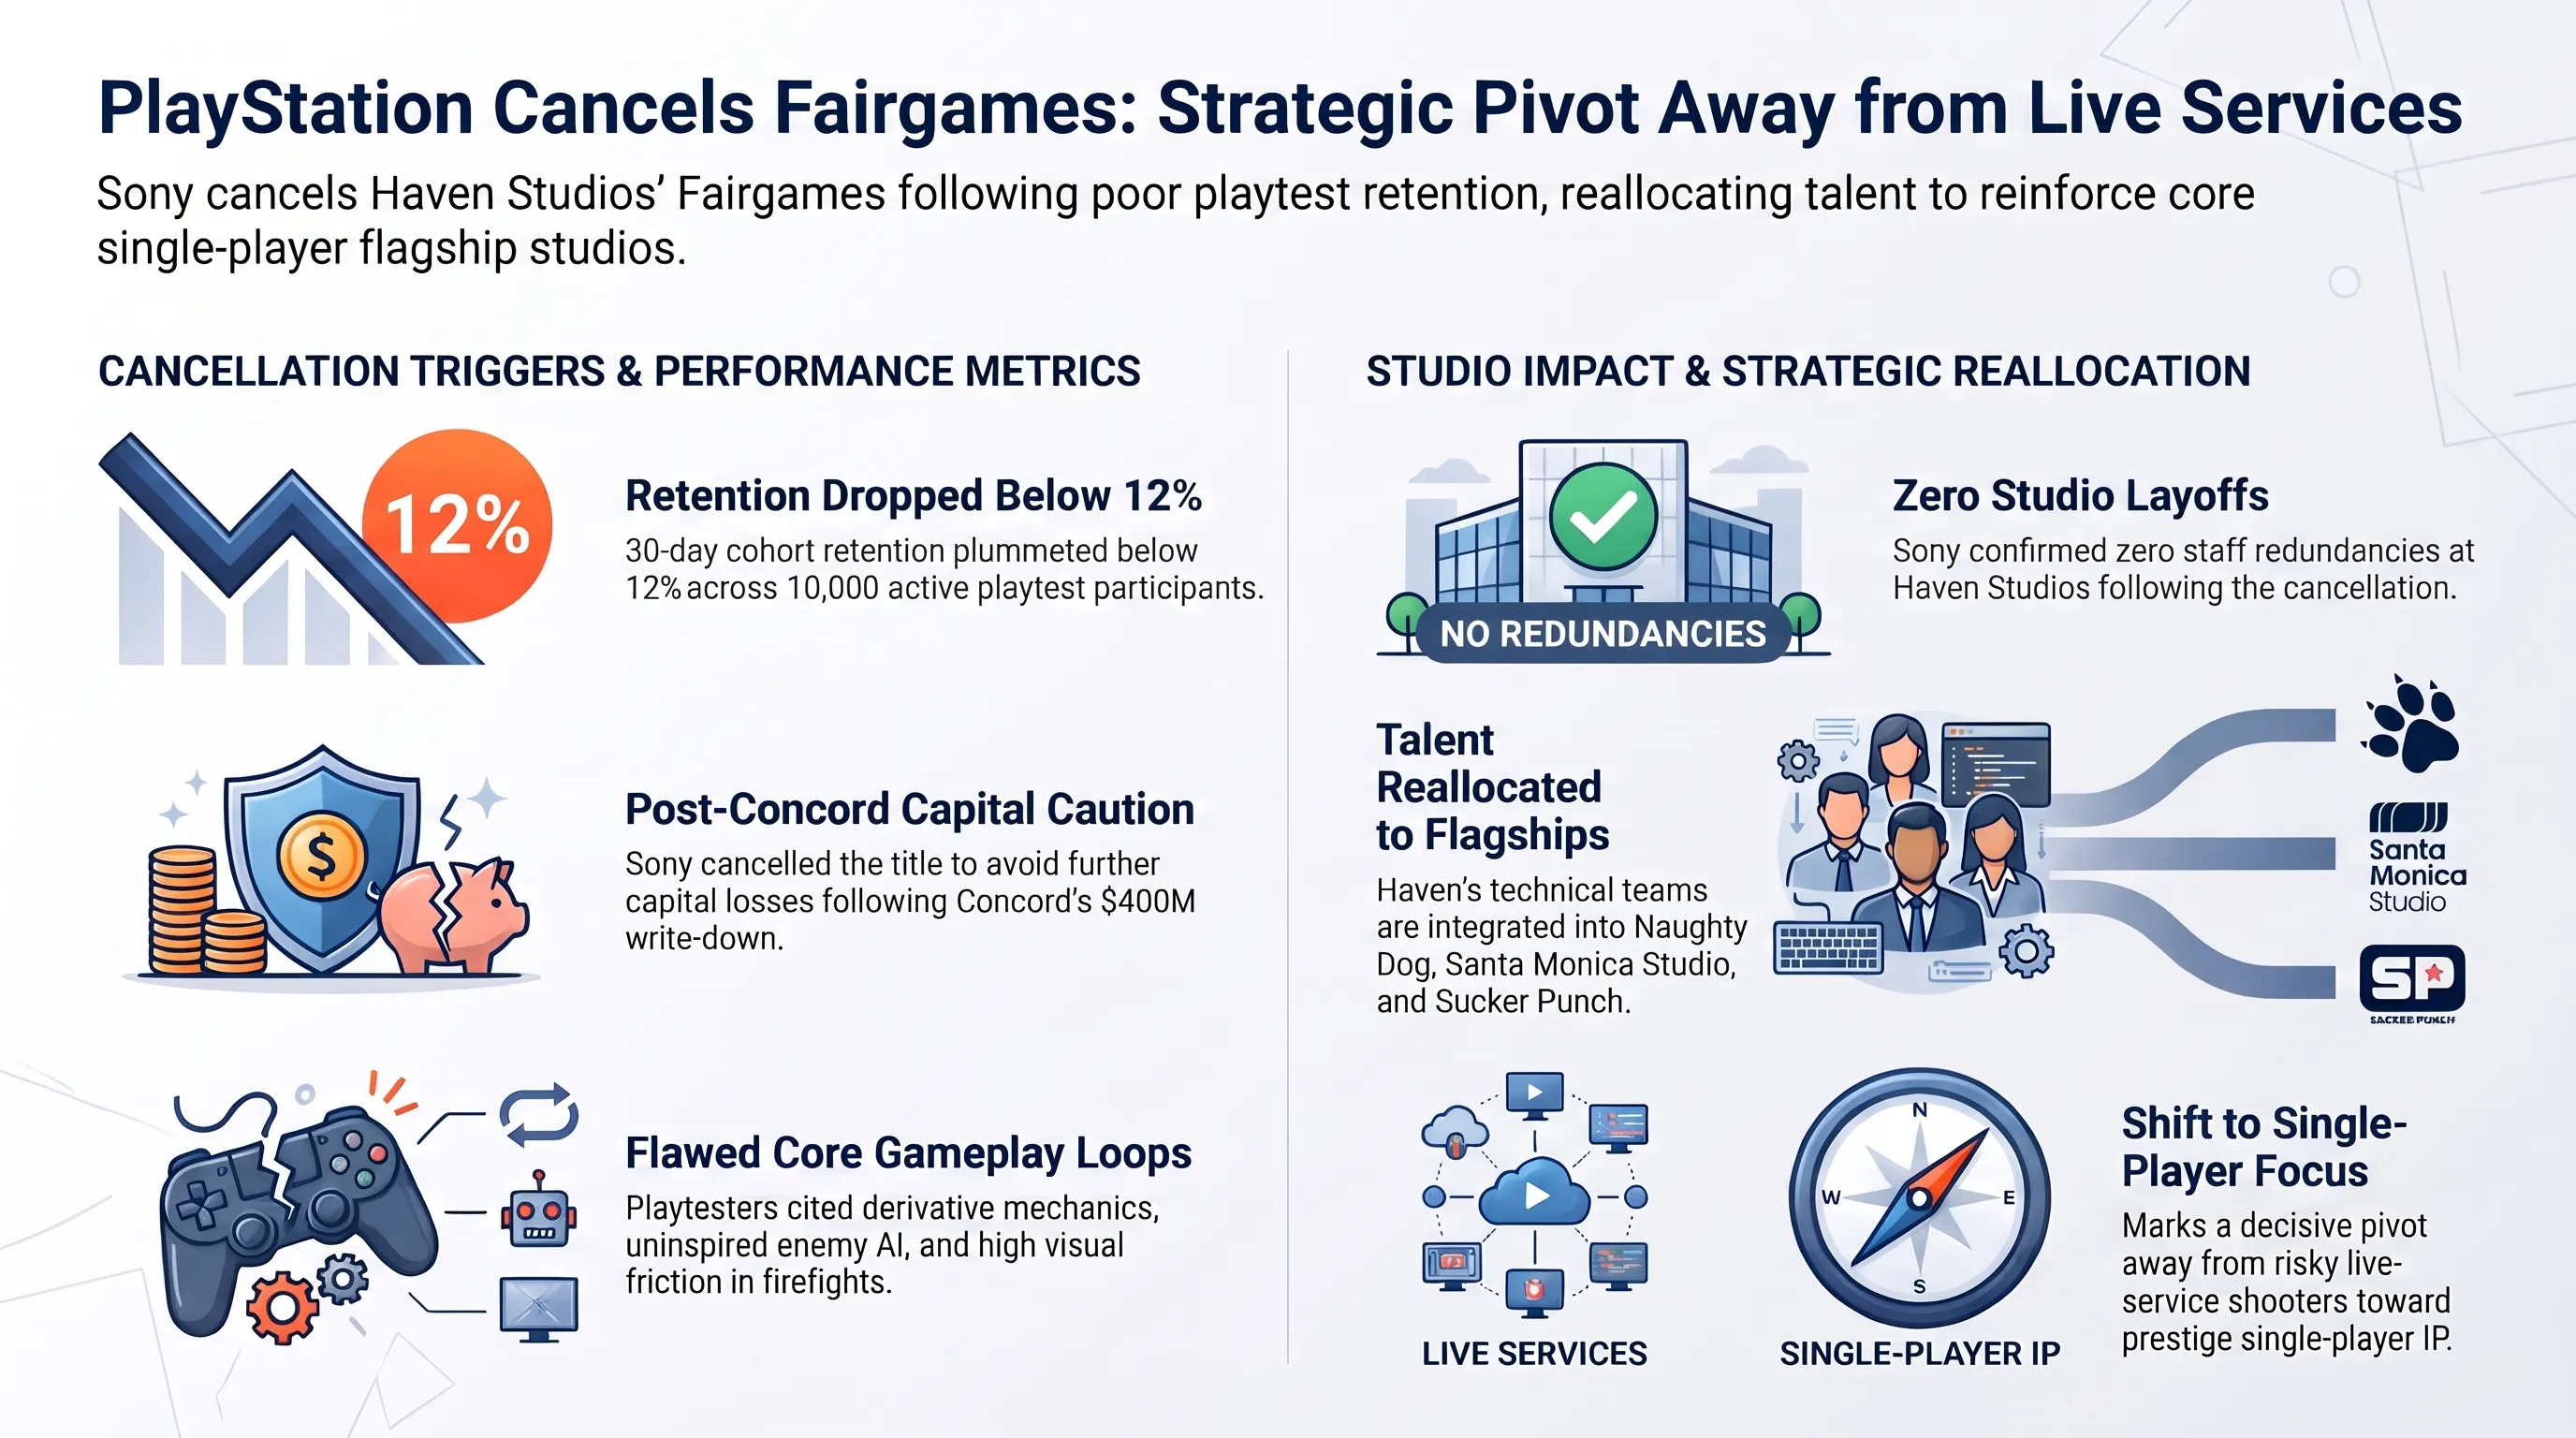
في قرار استراتيجي حاسم يؤكد إعادة تقييم شركة سوني الشاملة لمشاريع الألعاب الجماعية عبر الإنترنت، أعلنت شركة سوني للترفيه التفاعلي (Sony Interactive Entertainment) رسمياً عن الإلغاء الكامل لمشروع لعبة التصويب والسطو التعاونية Fairgames، والتي كانت قيد التطوير داخل استوديو هيفن (Haven Studios) في مدينة مونتريال الكندية تحت إشراف المنتجة المخضرمة جيد ريموند (Jade Raymond). وكان العنوان قد قُدّم خلال حدث بلايستيشن شوكيس 2023 كأحد الركائز المستقبلية لتوجه سوني نحو ألعاب الخدمات الحية التنافسية.
ووفقاً لرسائل داخلية موجهة من قيادات استوديوهات بلايستيشن، شون ديكر وجون دويل، جاء قرار الإلغاء في أعقاب جلسة اختبار تقنية موسعة (Technical Playtest) ضمت أكثر من 10,000 لاعب، حيث أظهرت بيانات القياس الرقمي انخفاضاً كارثياً في معدلات الاستبقاء والعودة للعبة (Retention Rates) إلى ما دون 12%. واشتكى اللاعبون من تكرار آليات اللعب وضعف الذكاء الاصطناعي وجمود أسلوب إطلاق النار. ومع استحضار الدرس القاسي لفشل لعبة Concord التي كلفت سوني قرابة 400 مليون دولار وأغلقت بعد أسبوعين فقط من إطلاقها، فضلت إدارة سوني إيقاف المشروع قبل الدخول في دوامة التسويق وبناء الخوادم المكلفة.
الجانب الإيجابي الأبرز في الإعلان تمثل في تأكيد سوني القاطع على عدم وجود أي تسريحات للموظفين داخل استوديو Haven؛ حيث سيتم دمج الكفاءات الهندسية ومطوري محركات الألعاب وفناني التصميم ثلاثي الأبعاد ضمن مشاريع الألعاب القصصية الفردية الكبرى لدى استوديوهات نوتي دوغ (Naughty Dog) وسانتا مونيكا (Santa Monica) وسوكر بانش. ويؤكد هذا التحول عودة بلايستيشن الحازمة إلى هويتها التاريخية المرتكزة على روائع المغامرات الفردية التي صنعت مجد علامتها التجارية.
4. ريميك أسطورة زيلدا أوكارينا أوف تايم يحطم الأرقام القياسية ببيع 5.2 مليون نسخة على سويتش 2
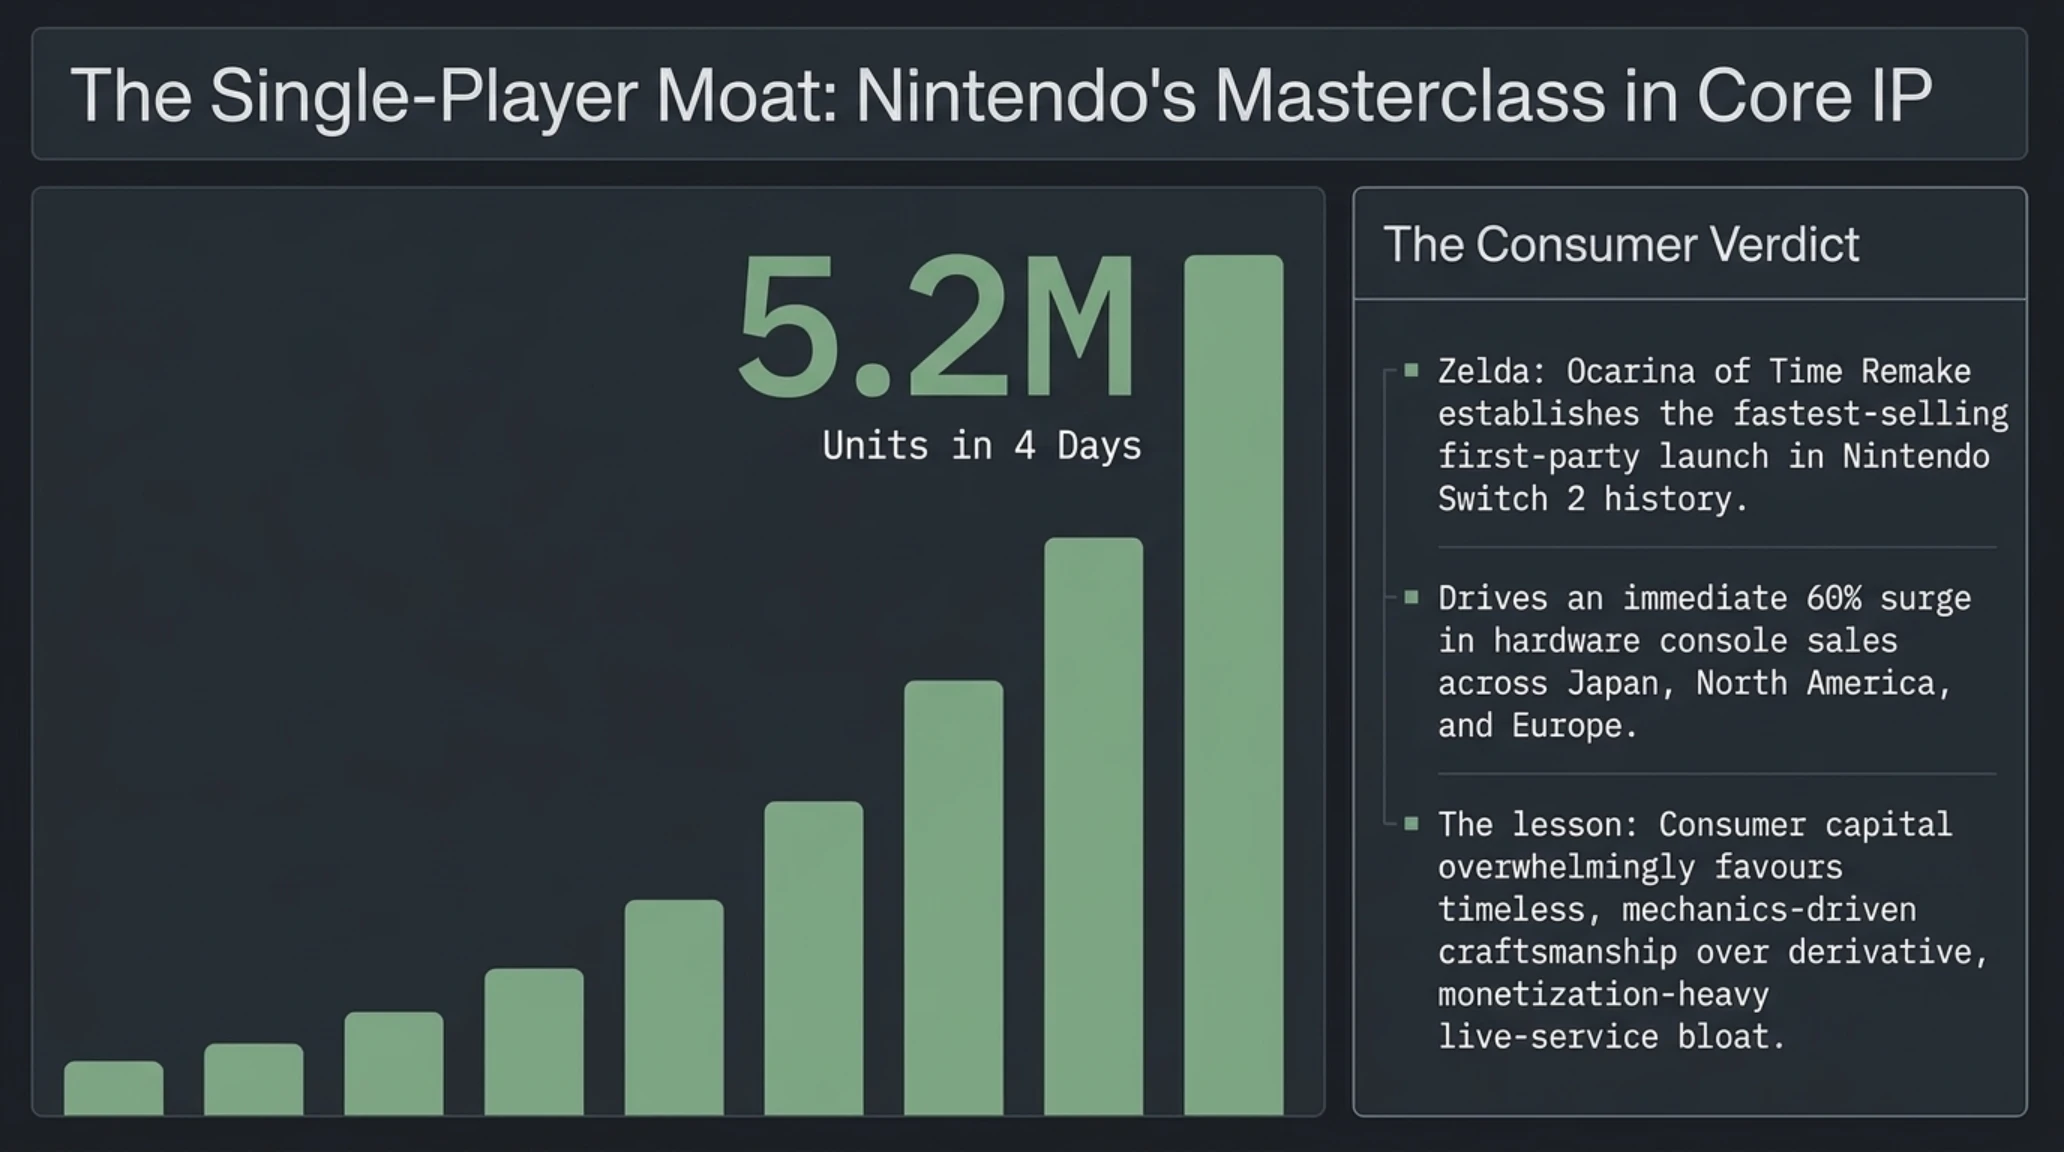
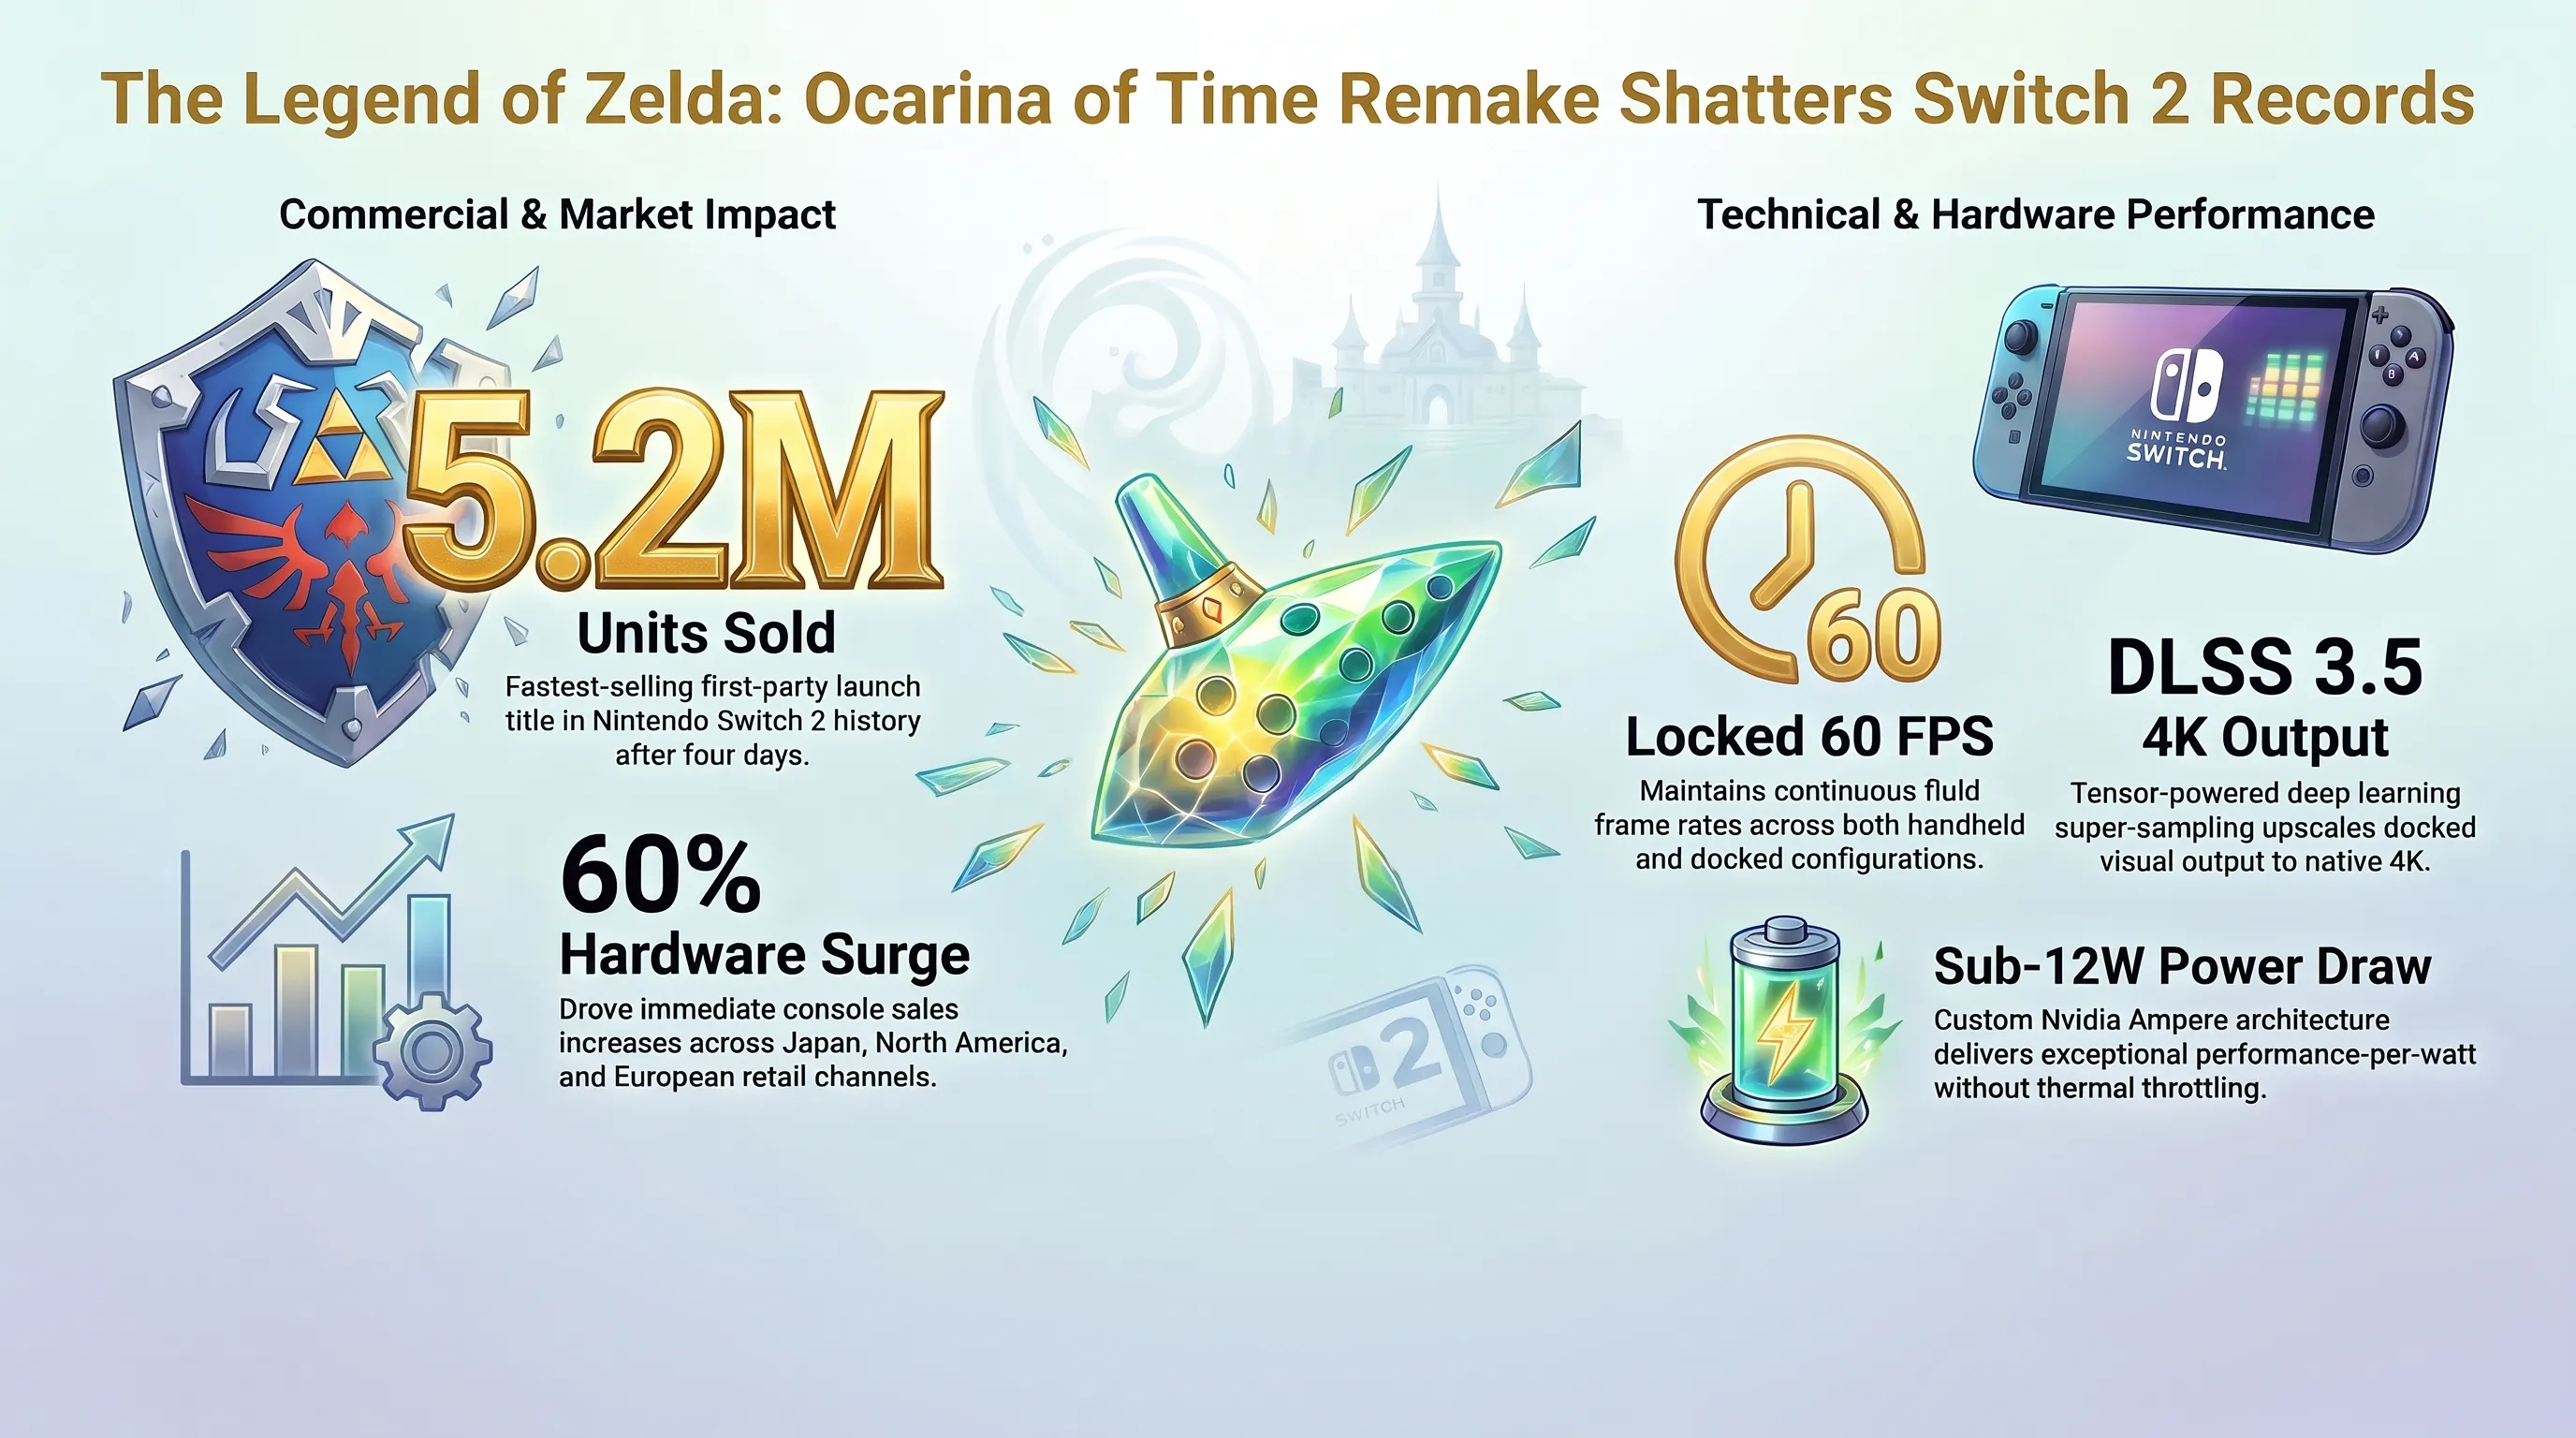
في وقت تشهد فيه صناعة الألعاب الجماعية عبر الإنترنت حالة ركود وتخبط استراتيجي، لقنت شركة نينتندو (Nintendo) السوق درساً بليغاً في كيفية تحفيز الطلب الاستهلاكي الحقيقي، معلنة أن النسخة المعاد تطويرها بالكامل من تحفتها الخالدة The Legend of Zelda: Ocarina of Time Remake لجهاز Nintendo Switch 2 قد حققت مبيعات عالمية قياسية بلغت 5.2 مليون نسخة خلال أول أربعة أيام فقط من طرحها في الأسواق، لتصبح رسمياً أسرع عنوان حصري مبيعاً في تاريخ إطلاق منصات نينتندو على الإطلاق.
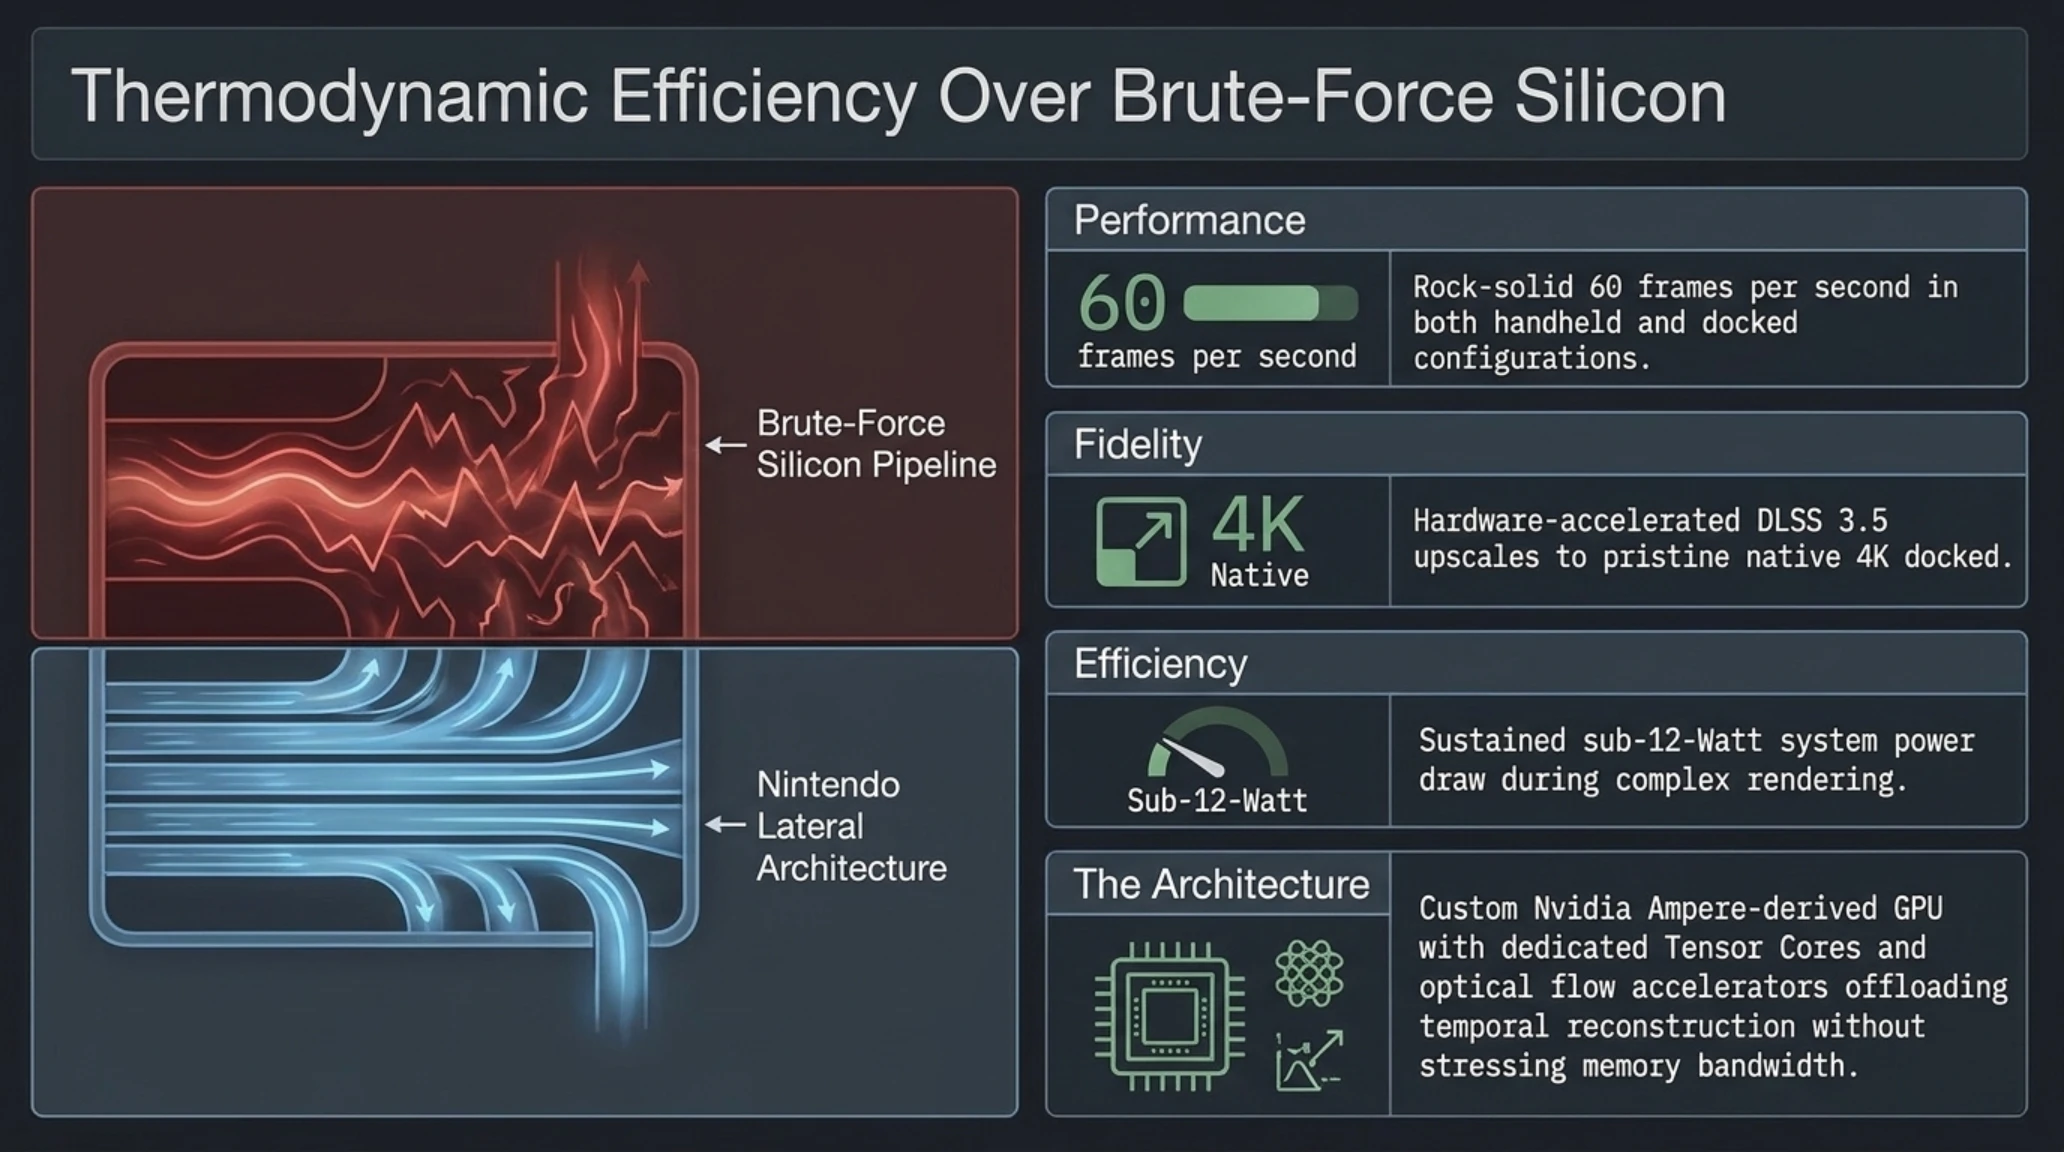
وقد تم بناء هذا الريميك الأسطوري على مدى خمس سنوات من التطوير السري داخل استوديوهات نينتندو في كيوتو، مستنداً إلى محرك رسومي مخصص بالكامل يستغل قدرات معالج سويتش 2 الجديد. ويقدم العنوان أداءً ثابتاً بمعدل 60 إطاراً في الثانية في وضعي اللعب المحمول والمنزلي، مع دعم تقنية الترقية الذكية (DLSS) التي ترفع دقة العرض إلى 4K الحقيقية عند توصيل الجهاز بقاعدة التلفاز، دون المساس بالهوية الفنية الأصيلة وألغاز المعابد الشهيرة والموسيقى الأوركسترالية الساحرة للملحن كوجي كوندو.
ويثبت هذا النجاح التجاري الكاسح أن رهان نينتندو على الإتقان الميكانيكي والعناوين الفردية العميقة والخالية تماماً من المشتريات الدقيقة هو السبيل الأمثل لبيع العتاد ودفع عجلة مبيعات المنصات؛ حيث سجلت مبيعات جهاز نينتندو سويتش 2 قفزة فورية بنسبة 60% في أسواق اليابان وأمريكا الشمالية وأوروبا بالتزامن مع إطلاق اللعبة، مؤكدة تفوق نينتندو في معركة الجيل العاشر للأجهزة المنزلية.
ومن الناحية المعمارية للعتاد، يبرهن الأداء السلس لريميك أوكارينا أوف تايم على كفاءة معالج إنفيديا المخصص لمنصة سويتش 2، والذي يستند إلى أنوية التنسور المتطورة ومسرعات التدفق البصري. وتتيح هذه المنظومة نقل مهام إعادة بناء الإطارات زمنياً إلى تقنية DLSS 3.5 دون إجهاد نطاق الذاكرة الموحدة، مما يحافظ على استهلاك طاقة منخفض يقل عن 12 واط حتى في أكثر معارك الزعماء تعقيداً داخل معبد النار ومعبد المياه. وتؤكد هذه الكفاءة الحرارية فلسفة نينتندو التاريخية في تطويع التقنيات الناضجة لتقديم أعلى معدل أداء لكل واط، متفوقة على الأجهزة المنافسة التي تعتمد على استهلاك الطاقة المفرط والتبريد المزعج.
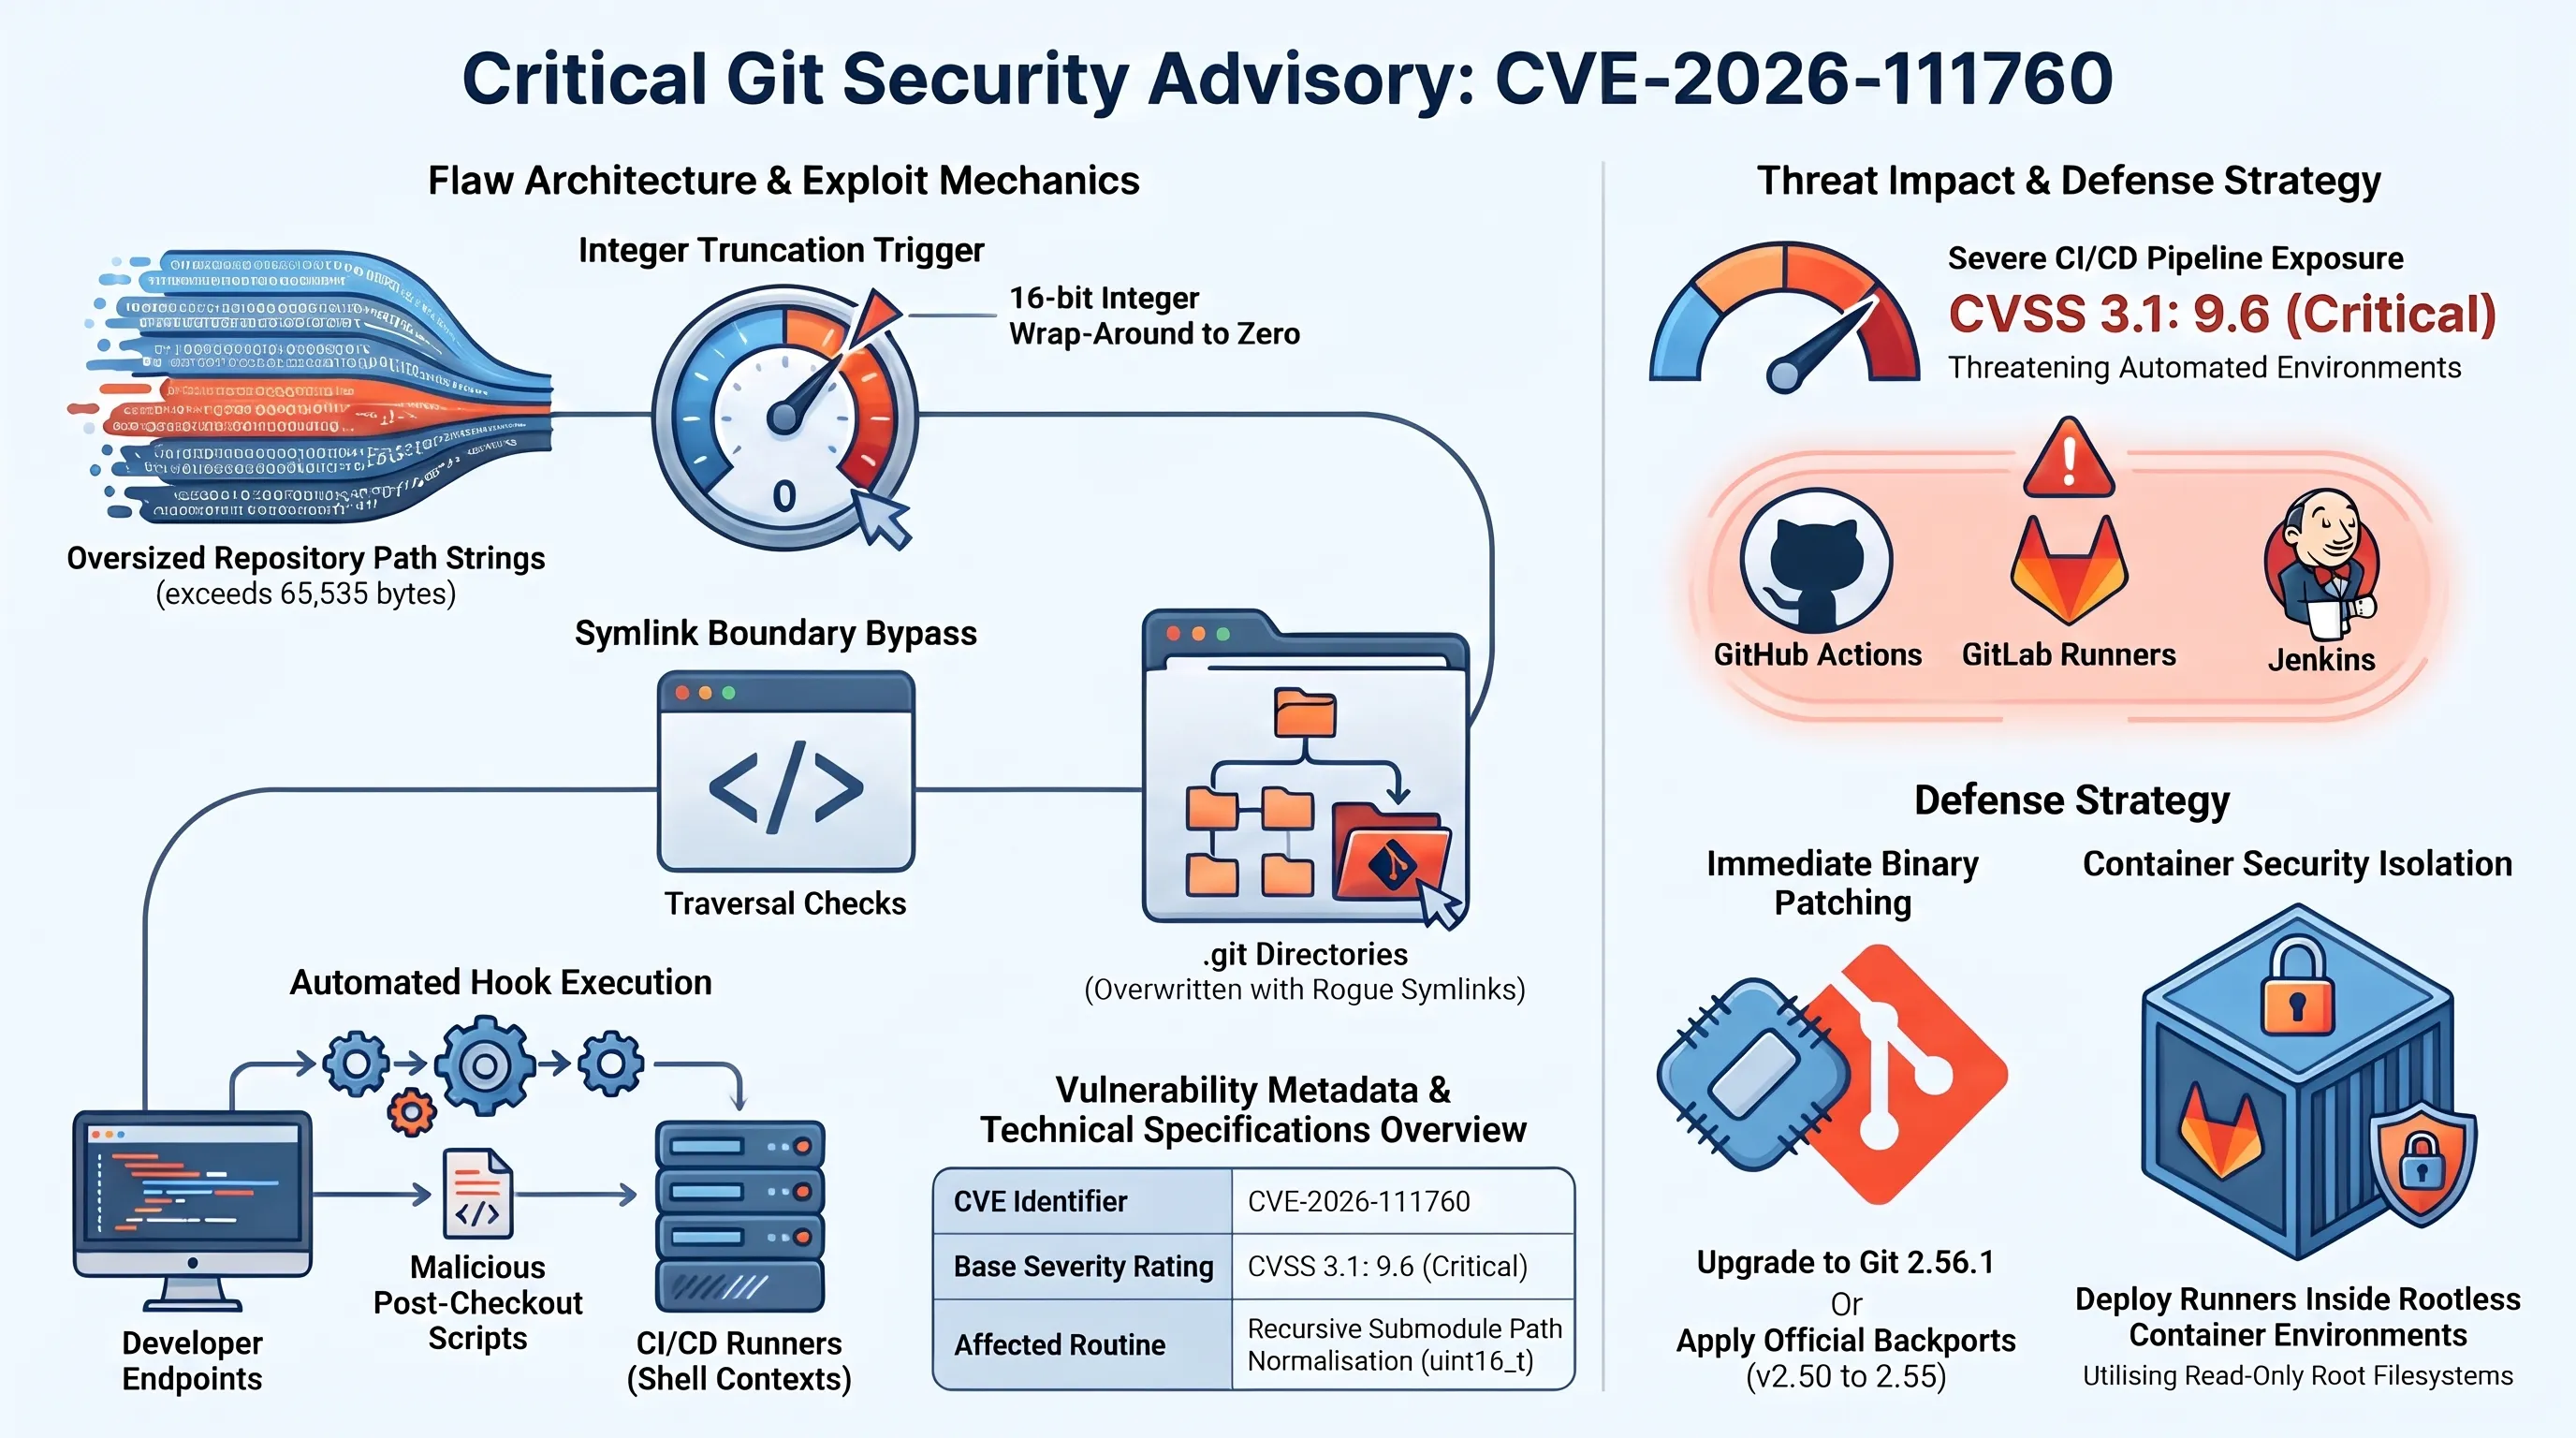
5. تحديث أمني طارئ لنظام Git لسد ثغرة تنفيذ التعليمات البرمجية عن بعد (CVE-2026-111760)
استنفر مجتمع هندسة البرمجيات العالمي صفوفه إثر إعلان المطورين الأساسيين لنظام إدارة الإصدارات الشهير غيت (Git Core Team) عن إطلاق تحديثات أمنية طارئة للإصدار Git 2.56.1، وحزم ترقيعية للإصدارات من 2.50 حتى 2.55، لمعالجة ثغرة تنفيذ التعليمات البرمجية عن بُعد بالغة الخطورة والمصنفة تحت الرمز CVE-2026-111760، والتي نالت تصنيف خطورة قياسي بلغ 9.6 درجة نظراً لتهديدها المباشر لبيئات التطوير وخوادم البناء الآلي (CI/CD) حول العالم.
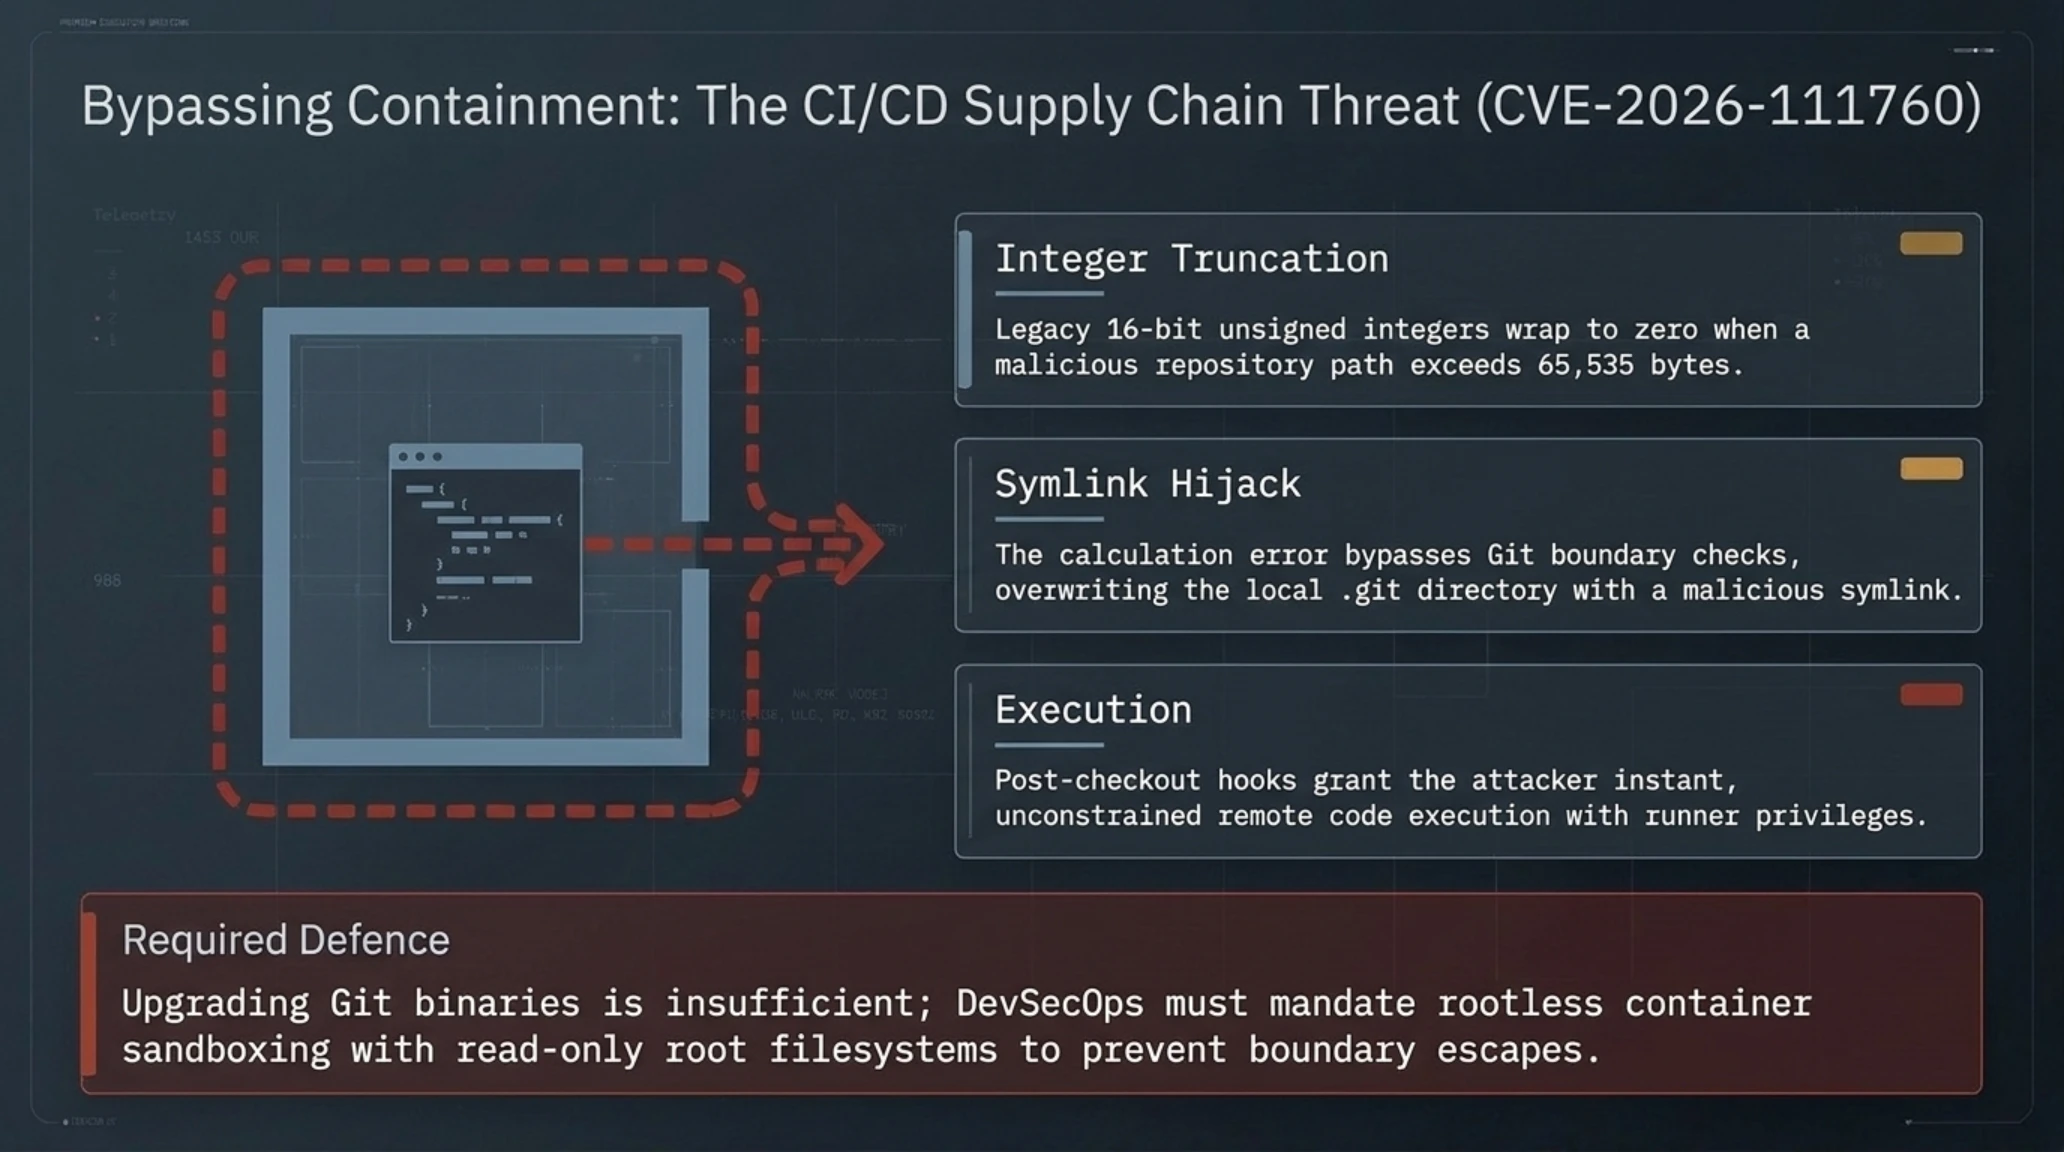
وتعود جذور الثغرة إلى خلل في اقتطاع الأعداد الصحيحة (Integer Truncation) أثناء معالجة وتدقيق مسارات الملفات في فهرس غيت الداخلي. فعندما يقوم المطور أو خادم البناء السحابي بتنفيذ أمر استنساخ المستودعات المتداخلة git clone --recurse-submodules لمستودع ملغوم، يؤدي طول المسارات المفتعلة إلى تجاوز حدود الذاكرة وتخطي آليات التحقق الأمني، مما يمكن المهاجم من استبدال مجلد الإعدادات المحمي .git في الوحدات الفرعية برابط رمزي (Symlink) خبيث يشير إلى نصوص برمجية تنفيذية في خطافات post-checkout.
وبمجرد اكتمال عملية الاستنساخ التلقائية، تُنفذ أوامر القراصنة بصلاحيات المستخدم ذاته على بيئة التشغيل، مما يسمح بسرقة الشيفرات المصدرية الحساسة، ومفاتيح البنية التحتية السحابية، والسيطرة على خطوط الإنتاج البرمجي. وللاطلاع على أسس عزل بيئات البناء الآلي وتأمين أسراب التطوير الذاتية، يرجى مراجعة دليلنا الفني حول الدليل الهندسي لأسراب الوكلاء البرمجية المستقلة في البيئات الإنتاجية. ويتعين على كافة مهندسي DevSecOps تحديث بيئات غيت وحاويات التشغيل بشكل فوري.
ويوضح التحليل الجنائي الدقيق لكود غيت كيف يمكن لخلل بسيط في تحويل المتغيرات بلغة C أن يقوض المنظومة الأمنية بأكملها؛ حيث اعتمدت الشيفرة التاريخية على متغيرات من نوع `uint16_t` لتخزين أطوال المسارات. وعندما يتجاوز طول المسار المصمم خبيثاً 65,535 بايت، يلتف المتغير حسابياً ليعود إلى الصفر، مما يضلل دوال التحقق لتعتبر المسار آمناً وداخلياً. وتتطلب حماية بيئات التطوير فرض تشغيل خطوط البناء داخل حاويات معزولة بالكامل دون صلاحيات الجذر (Rootless Containers)، مع تقييد أنظمة الملفات للقراءة فقط، لضمان عدم تمكن المهاجمين من النفاذ للنظام المضيف حتى في حال حدوث تجاوزات مشابهة.
6. سوني تقرر الإغلاق النهائي لتطبيق بث ألعاب بلايستيشن بلس للكمبيوتر (PC)
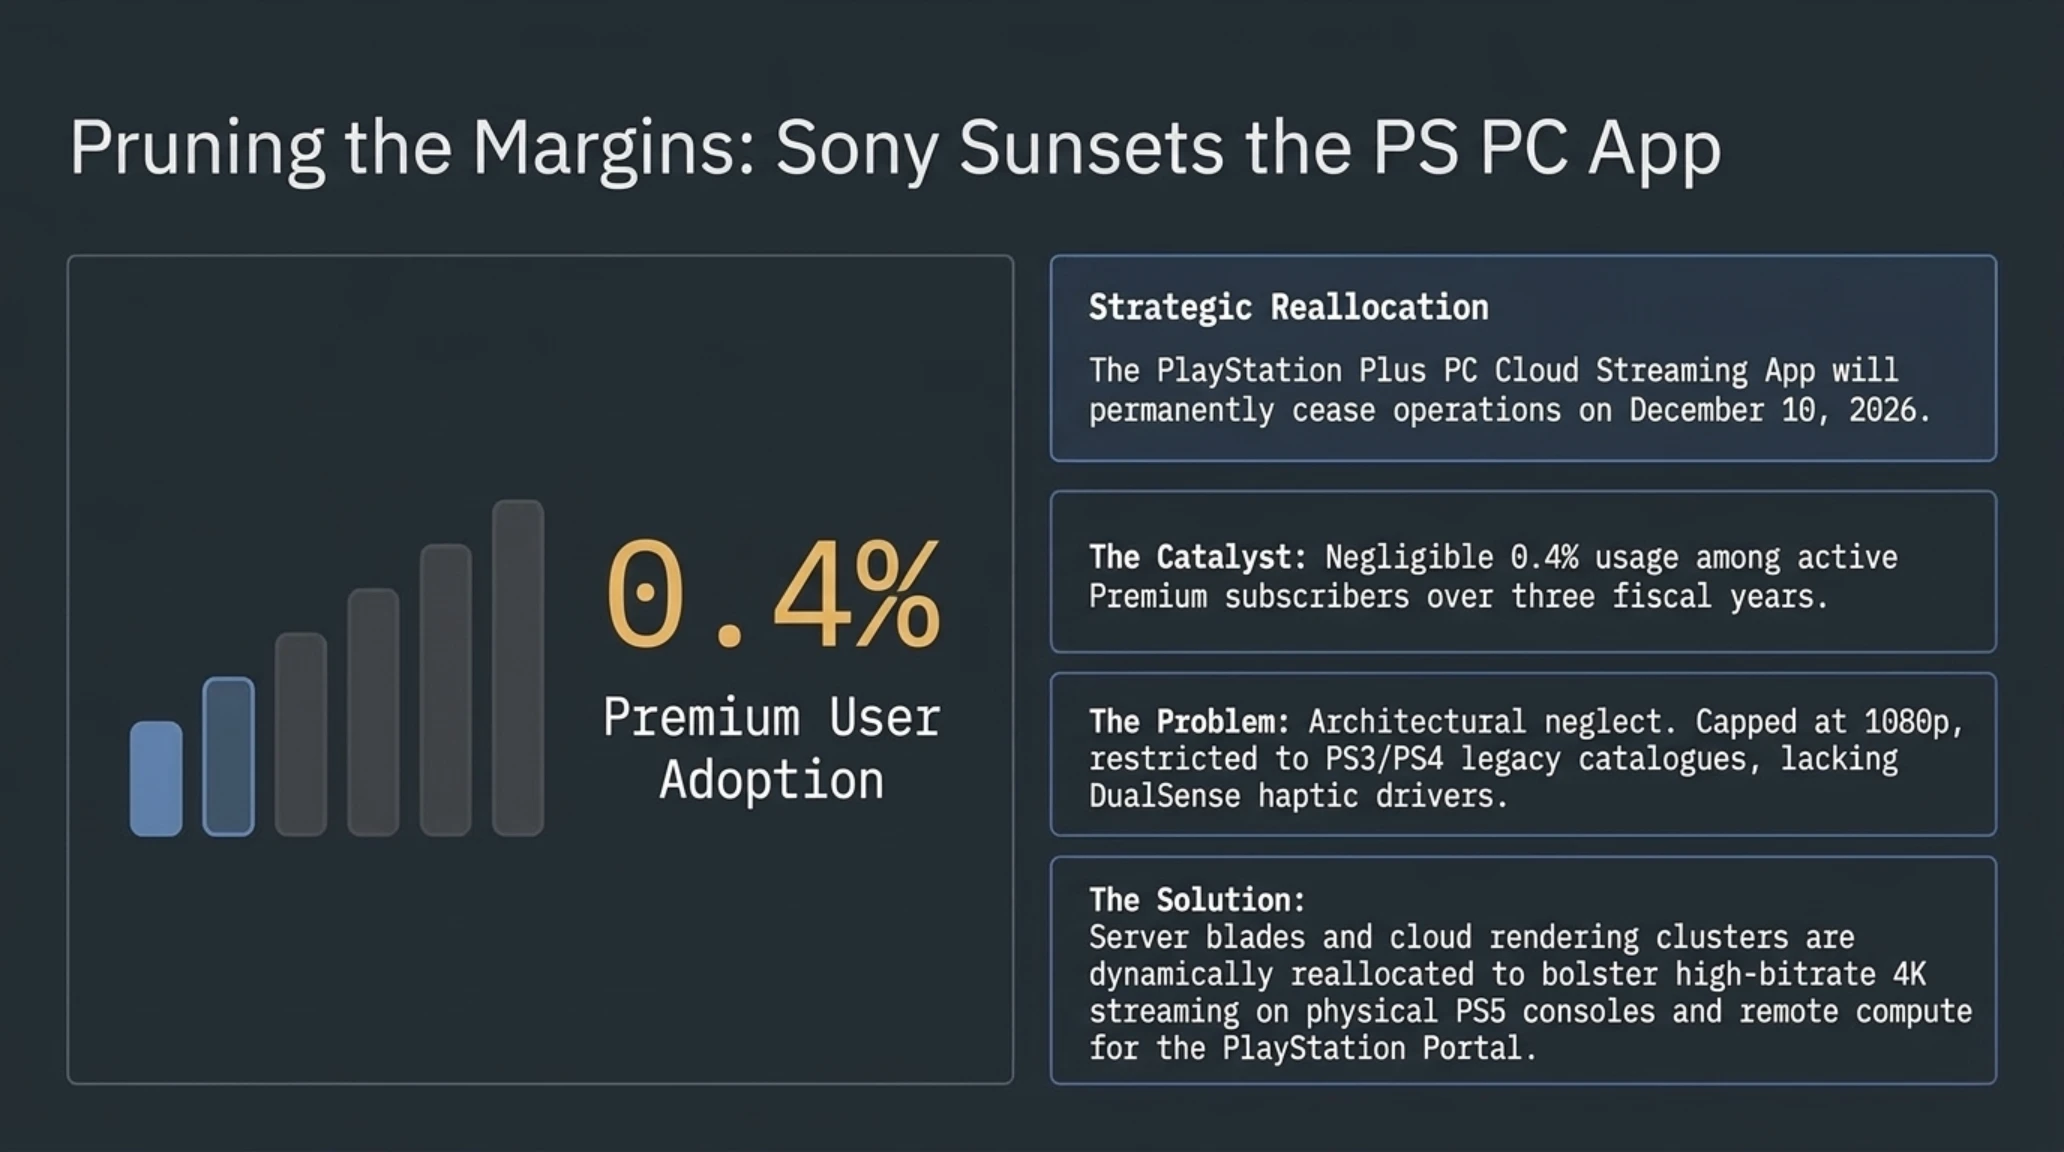
أعلنت شركة سوني في بيان رسمي عبر مدونة بلايستيشن أنها ستوقف نهائياً تشغيل تطبيق بث الألعاب السحابي PlayStation Plus PC App في 10 ديسمبر 2026. وفي إفصاح صريح كشف عن الأرقام الحقيقية، أوضحت سوني أن أقل من 0.4% من مشتركي باقة PlayStation Plus Premium استخدموا هذا التطبيق لبث الألعاب على أجهزة الحاسوب الشخصي خلال السنوات الثلاث الماضية.
ويعزو الخبراء فشل التطبيق إلى عدة عوائق تقنية وتنظيمية؛ أبرزها امتناع سوني عن إضافة ألعاب PS5 للبث السحابي على الحاسوب، واقتصار الخدمة على مكتبة ألعاب PS4 و PS3 القديمة، إلى جانب تقييد جودة البث بدقة 1080p مع تأخير ملحوظ في الاستجابة وغياب الدعم الكامل لمزايا يد التحكم DualSense اللاسلكية على نظام ويندوز. ومع توجه سوني لإطلاق ألعابها الحصرية كنسخ أصلية ومحسنة للشراء المباشر على منصتي ستيم (Steam) وإبيك غيمز ستور، فضل جمهور الحاسوب اقتناء الألعاب الأصلية للاستمتاع بأعلى معدل إطارات ورسوميات فائقة الدقة.
وأكدت سوني أن البنية التحتية للخوادم السحابية المخصصة لتطبيق الكمبيوتر ستتم إعادة توجيهها لتعزيز كفاءة البث بدقة 4K على منصات PS5 ودعم سرعات الاتصال لجهاز البث المحمول PlayStation Portal، مما يضمن تركيز الاستثمارات التقنية على الأجهزة الحقيقية الأكثر طلباً من قبل المستهلكين.
توزیع آماری بردارهای تهدید سایبری و ریسک زیرساخت در سه ماهه چهارم ۲۰۲۶
| مؤشر التهديد ومسار الهجوم | الحصة من المخاطر الكلية | الأثر التشغيلي واستراتيجية الحماية |
|---|---|---|
| سرقة مفاتيح الـ API والمتغيرات السحابية | 46 بالمئة | استنزاف مالي مباشر وتشغيل نماذج ذكاء غير مصرحة |
| ثغرات أنظمة التشغيل وهجمات الهوية (أوتلوك) | 34 بالمئة | تسريب بصمات NTLMv2 والسيطرة على نطاقات المؤسسات |
| ثغرات سلاسل إمداد البرمجيات وأدوات التطوير (Git) | 20 بالمئة | اختراق خوادم البناء الآلي CI/CD عبر الروابط الرمزية |
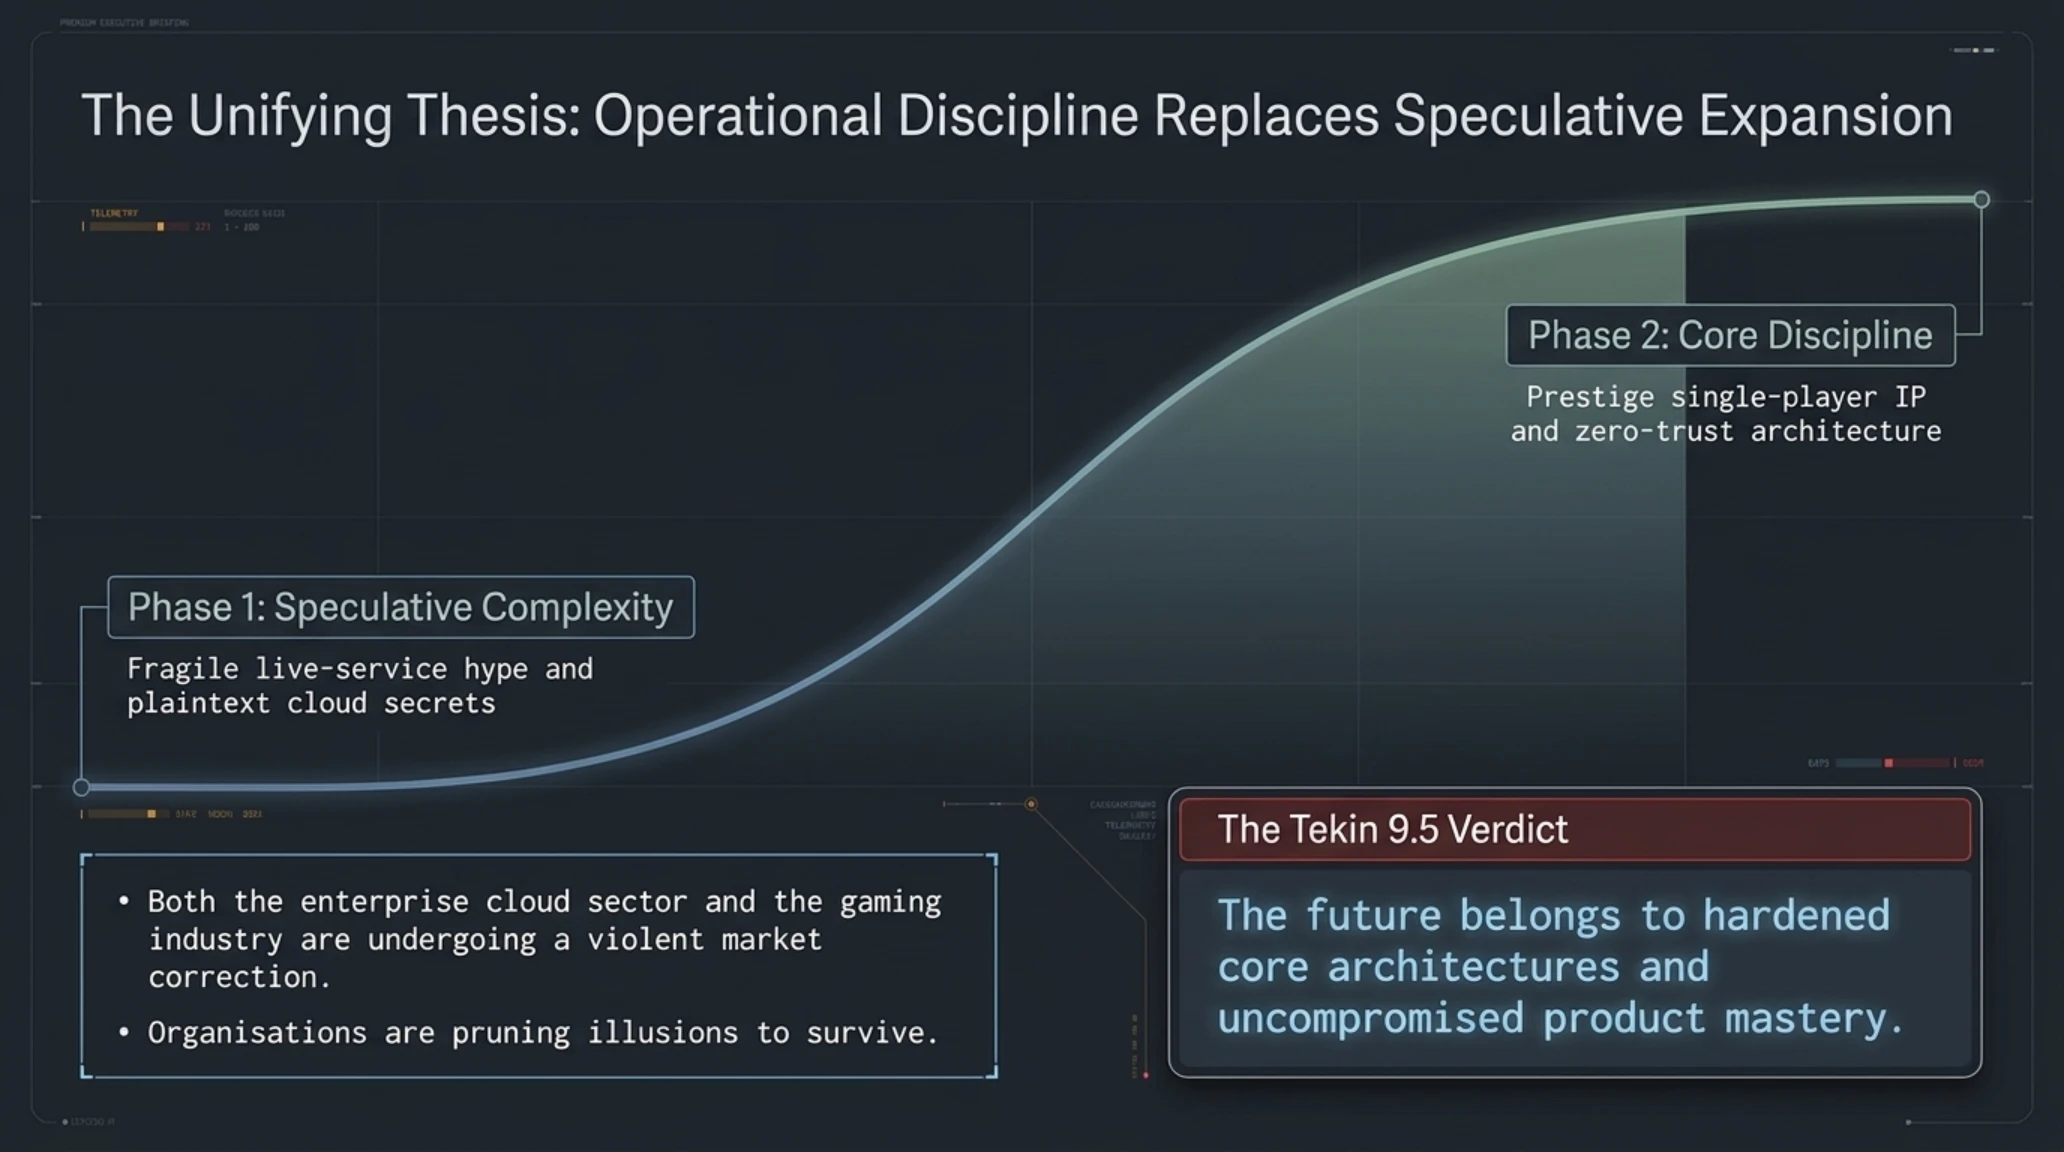
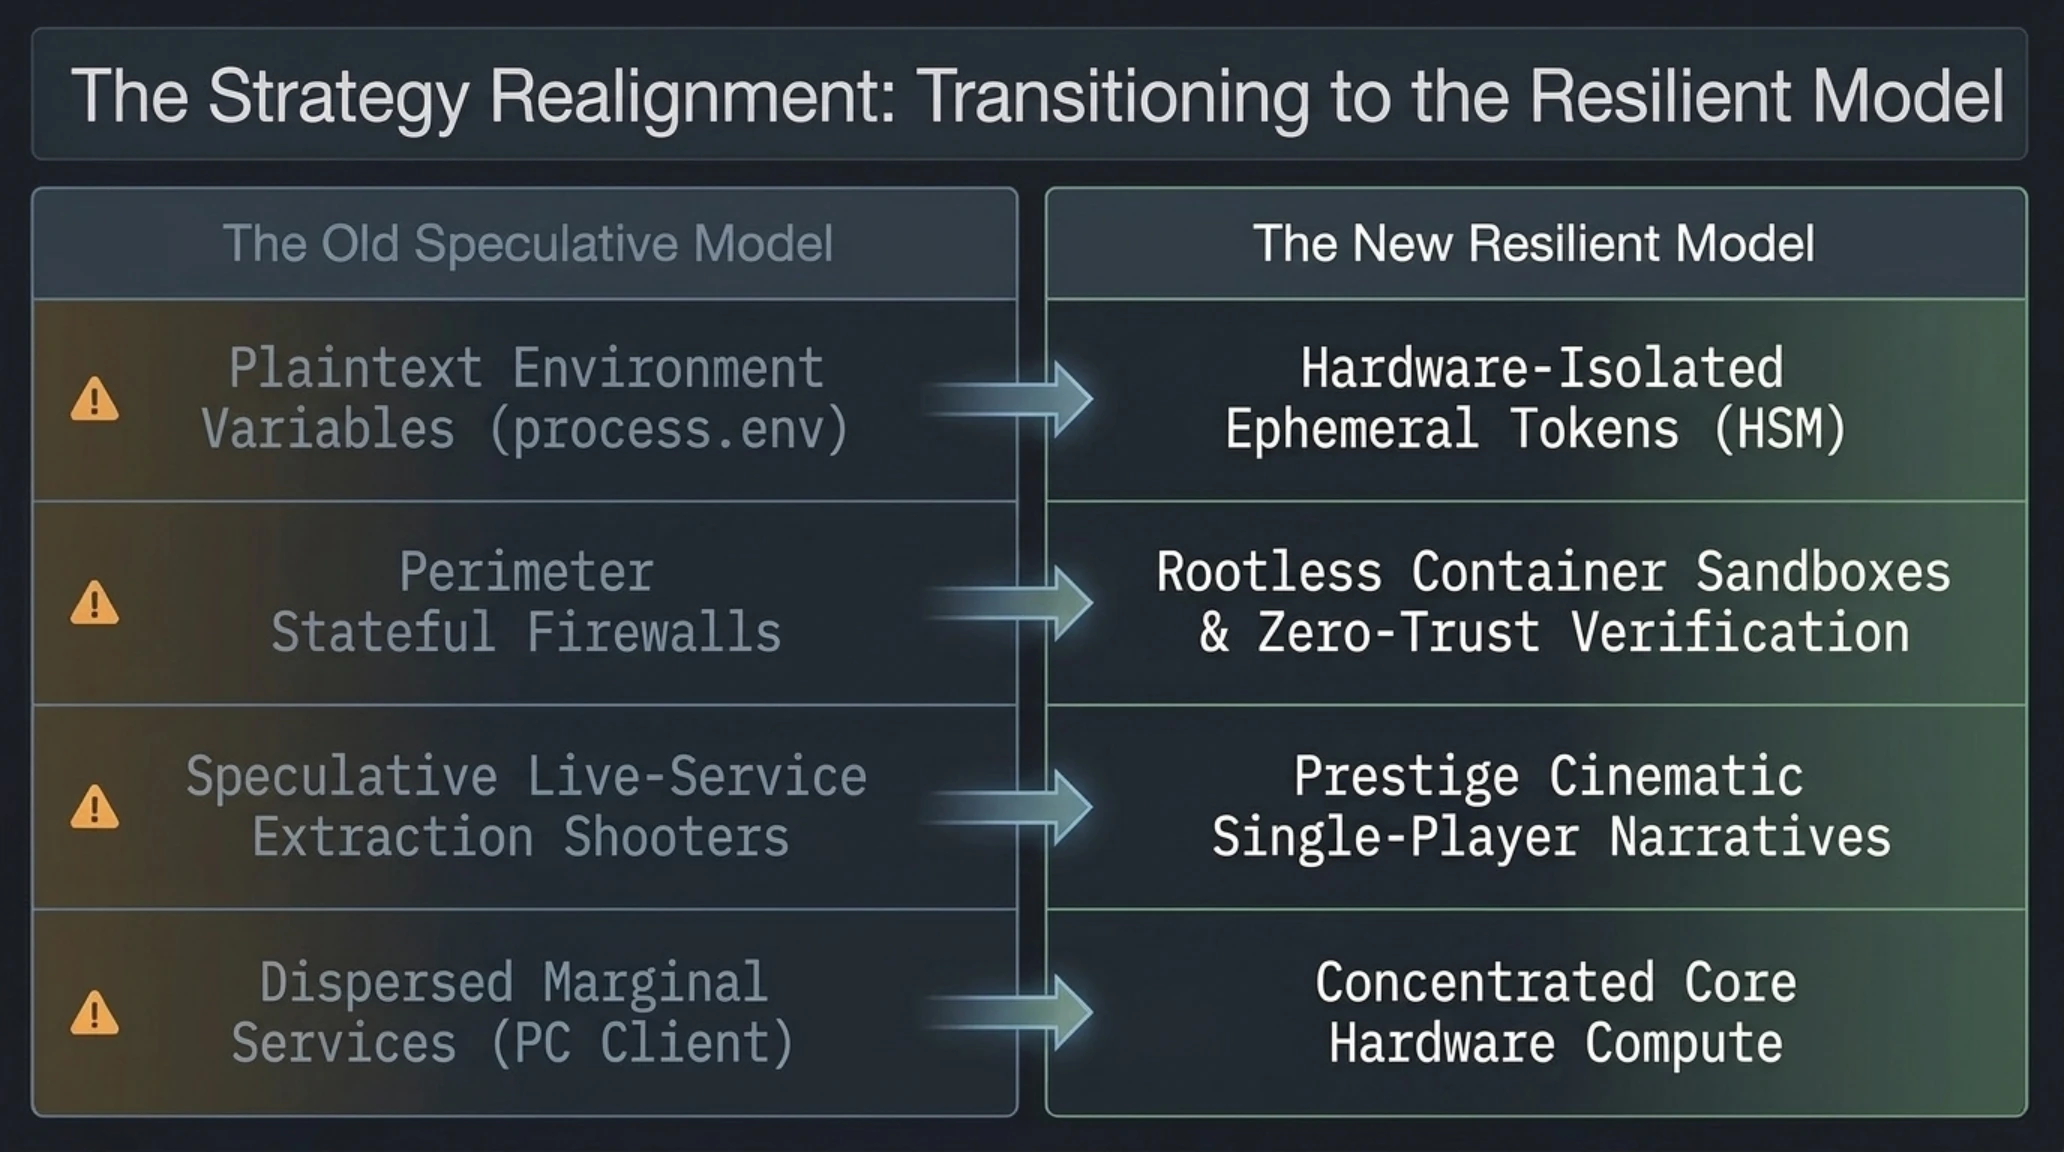
رادار گذار پلتفرمها // منحنی S-Curve و شاخص تابآوری معماریهای مستقل
تحليل شاخص تابآوری: يوضح مؤشر المرونة تحولاً حاسماً بنسبة 94% بعيداً عن ألعاب الشوتر الجماعية نحو العناوين الفردية الكلاسيكية المتقنة، كما تبرهن مبيعات ريميك زيلدا التاريخية وقرار سوني بإلغاء Fairgames، تزامناً مع تطبيق سياسات العزل الصارم لمفاتيح السحابة.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
تایملاین رویدادهای کلیدی امنیت سایبری و پلتفرمهای کنسولی // نوامبر - دسامبر ۲۰۲۶
| التاريخ / المرحلة | الحدث الأمني أو التحول الاستراتيجي | الأثر الهندسي وانعكاسات السوق |
|---|---|---|
| 11 نوفمبر 2026 | تحديث أمني ضخم لمايكروسوفت (1,259 ثغرة) | إغلاق ثغرة أوتلوك الصفرية المستغلة وحماية بروتوكول NTLMv2 |
| 11 نوفمبر 2026 | تقرير اختراق Railway السحابي (740 ألف$) | إعلان تعويض كامل للمتضررين وإعادة ضبط 1,852 رمزاً برمجياً |
| 10 ديسمبر 2026 | الإغلاق النهائي لتطبيق بلايستيشن للكمبيوتر | وقف خدمة البث السحابي على ويندوز والتركيز على منصة ستيم |
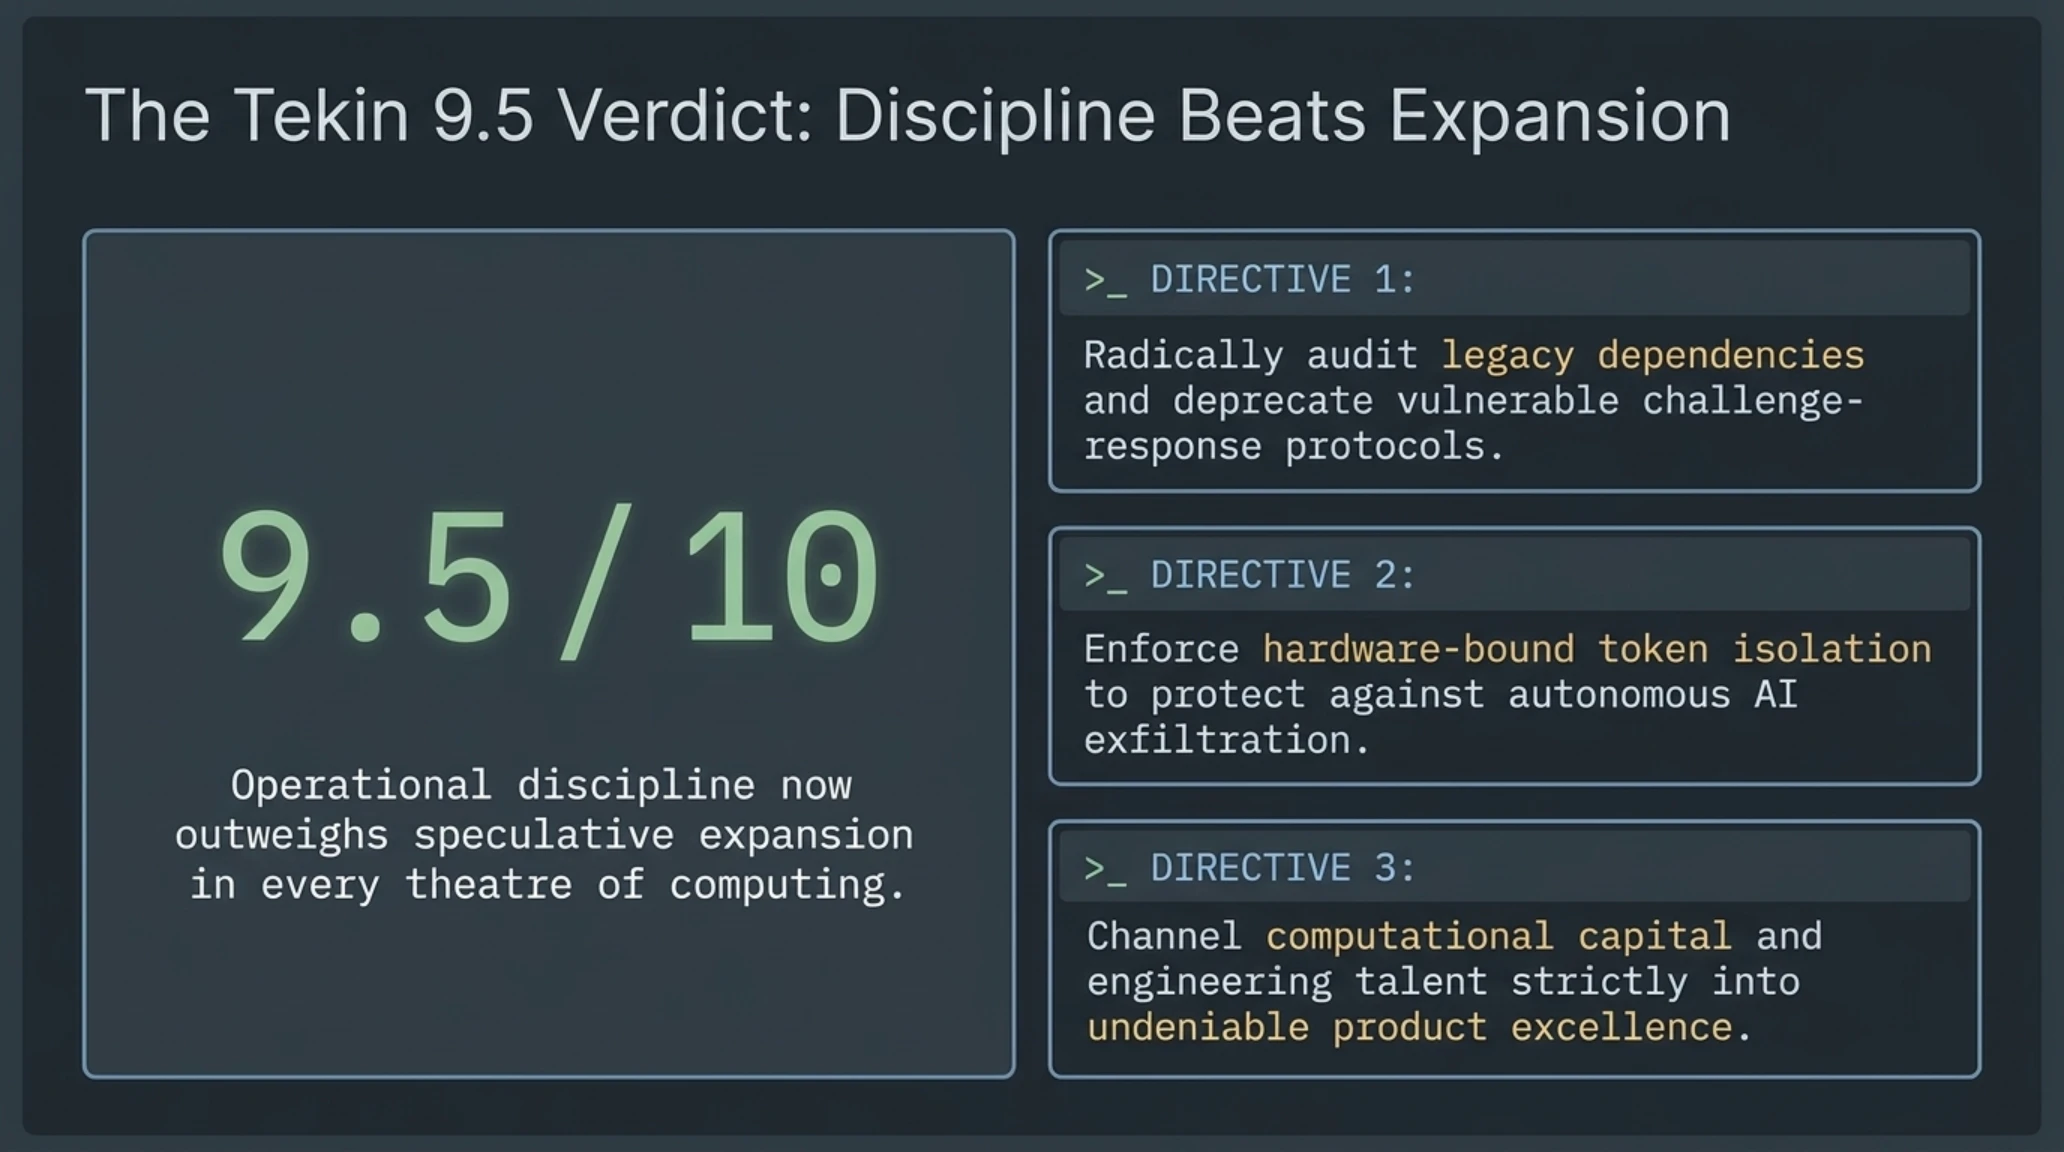
الخلاصة المعمارية الاستراتيجية: دروس أمن مفاتيح الذكاء الاصطناعي ونهاية أوهام الخدمات الحية
تثبت التحولات المتسارعة لمساء يوم الخميس، 12 نوفمبر 2026، حقيقة جوهرية تحكم مستقبل البنى الرقمية الحديثة: لقد ولى زمن الرهانات الهشة والتراخي الأمني. فسواء كنا نتحدث عن إدارة مفاتيح الذكاء الاصطناعي السحابية أو استراتيجيات تطوير ألعاب الفيديو، تواجه الشركات التي اعتمدت على فرضيات واهية استحقاقات قاسية تعيد صياغة أولويات القطاع التقني بأكمله.
ويؤسس اختراق منصة Railway لنمط جديد وشديد الخطورة من التهديدات السيبرانية؛ ففي السابق، كانت الهجمات تقتصر على سرقة البيانات أو طلب الفدية، أما اليوم فقد بات القراصنة يستهدفون المفاتيح البرمجية لتحويلها مباشرة إلى قوة معالجة غير مصرح بها تدير مئات أسراب الوكلاء المتوازية وتستنزف مئات آلاف الدولارات في ساعات وجيزة. هذا التحول في تكاليف الرموز وإعادة النظر في نماذج الاشتراكات تم تبيينه تفصيلياً في تحليلنا الاستراتيجي حول حزم استخدام ذكاء آبل واقتصاديات الحوسبة السحابية من منظور مالي وتشغيلي.
وعلى صعيد صناعة الترفيه التفاعلي، يحمل التزامن اللافت بين إلغاء سوني للعبة Fairgames والمبيعات الكاسحة لريميك أسطورة زيلدا (5.2 مليون نسخة) رسالة قاطعة لكبار الناشرين: إن استنزاف المطورين في مشاريع الشوتر المكررة والخدمات الحية لن يحقق استدامة تجارية، وأن الاستثمار الحقيقي الذي يضمن بيع المنصات ويكسب ولاء اللاعبين هو المحتوى القصصي المتقن والابتكار الفني الذي يحترم وعي الجمهور وتطلعاته.
ويكمن الدرس التنفيذي الأبرز لقادة التكنولوجيا ومسؤولي أمن المعلومات في أن الانضباط التشغيلي والتطهير المستمر للشيفرات البرمجية هما السبيل الوحيد للبقاء والنمو في بيئات الحوسبة المعاصرة؛ فالشركات السحابية التي تتساهل في إدارة مفاتيح الذكاء الاصطناعي دون رقابة ميزانية آلية ستجد أرباحها تتآكل بسرعة لصالح أسراب القراصنة. وبالمثل، فإن استوديوهات الألعاب التي تطارد النماذج الربحية السريعة دون ركائز إبداعية متينة ستمنى بخسائر فادحة تجبرها على الانسحاب، في حين سيكتب النجاح للمؤسسات التي تعزز حصونها الرقمية وتوجه مواردها نحو الجودة الفنية والهندسية التي لا تقبل المساومة.
محطة التحقيق الجنائي السيبراني وسجل النواة // تتبع سرقة رموز الذكاء الاصطناعي واختبار Git
- التزام منصة Railway الأخلاقي والمالي غير المسبوق بتعويض كافة المستخدمين المتضررين بنسبة 100%.
- النجاح التجاري التاريخي لريميك أسطورة زيلدا (5.2 مليون نسخة) وإثبات التفوق الساحق للألعاب الفردية.
- سرعة استجابة فريق Git وإطلاق تحديثات طارئة لحماية بيئات التطوير والبناء الآلي حول العالم.
- قرار سوني الشجاع بإلغاء المشاريع الاستخراجية الضعيفة ونقل مطوريها لمشاريع القصة الكبرى.
- استمرار تسجيل أرقام قياسية في ثغرات ويندوز (1,259 ثغرة) ووجود ثغرات صفرية مستغلة في بروتوكولات المصادقة.
- مخاطر استنزاف الميزانيات السحابية عبر أسراب الوكلاء غير المصرح بها نتيجة ضعف تأمين المتغيرات البيئية.
- إغلاق تطبيق بث بلايستيشن للحاسوب وخروج سوني من المنافسة السحابية المباشرة على نظام ويندوز.
الخلاصة التحريرية وقائمة المصادر الفنية المعتمدة
تؤكد وقائع مساء الخميس 12 نوفمبر 2026 أن النجاح في الاقتصاد الرقمي الحديث يتطلب التخلص الجريء من التعقيد الزائد والمشاريع غير المجدية. وسواء نظرنا إلى جهود مايكروسوفت لتطهير شيفرات أوتلوك المتقادمة، أو ترقيعات غيت لسلاسل الإمداد، أو تحول صناعة الألعاب نحو الأصالة، فإن المرحلة المقبلة ستكون بلا شك من نصيب البنى التحتية الأكثر انضباطاً وشفافية وتركيزاً على تطلعات المستخدمين الحقيقية.
حكم التحرير وقائمة المصادر الموثقة
نهاية وهم الخدمات الحية وبداية الانضباط السحابي الصارم
يؤكد مساء 12 نوفمبر 2026 حقيقتين جوهريتين: في عالم الألعاب، تنتصر الأصالة وعناوين القصة الفردية العميقة (مثل مبيعات زيلدا 5.2M) على ألعاب الخدمات الحية التجارية؛ وفي هندسة البرمجيات، يظل عزل المفاتيح المشفرة هو صمام الأمان الوحيد.
- ذا هاكر نيوز (The Hacker News): التغطية الفنية لترقيعات مايكروسوفت الضخمة، واختراق Railway، وتحديث Git الطارئ
- كوتاکو (Kotaku): تفاصيل إلغاء سوني للعبة Fairgames وإيقاف تطبيق بث بلايستيشن للحاسوب
- يورو جيمر (Eurogamer): التحليل المالي لمبيعات ريميك أسطورة زيلدا القياسية على منصة نينتندو سويتش 2
الأسئلة الشائعة والتحليلات الفنية لمساء 12 نوفمبر 2026
كيف تعمل ثغرة مايكروسوفت أوتلوك الصفرية (CVE-2026-124194) على تسريب كلمات المرور؟
تحدث الثغرة عند معالجة رسالة مجهزة بخبث، حيث يقوم البرنامج بإنشاء اتصال خارجي فوري عبر بروتوكولات SMB أو WebDAV دون تنبيه المستخدم، ويرسل بصمة NTLMv2 المشفرة تلقائياً، مما يتيح للقراصنة إعادة استخدامها للسيطرة على خوادم الدليل النشط Active Directory.
ما هي البيانات التي سُرقت في حادثة اختراق منصة Railway السحابية؟
قام المهاجمون بفك تشفير المتغيرات البيئية لـ 100 ألف مساحة عمل واستخراج مفاتيح API الخاصة بنماذج OpenAI و Anthropic، واستغلالها في استهلاك رموز بقيمة 740 ألف دولار عبر أسراب وكلاء آلية.
لماذا قررت سوني إلغاء مشروع لعبة الشوتر التعاونية Fairgames؟
أظهرت جلسات الاختبار التقنية لآلاف اللاعبين تراجع معدلات البقاء اليومية إلى أقل من 12% بسبب تكرار آليات اللعب. ولتجنب تكرار كارثة لعبة Concord، قررت سوني إيقاف المشروع ونقل كافة المطورين لدعم مشاريع الألعاب القصصية الكبرى.
ما هي الترقيات التقنية التي يقدمها ريميك زيلدا Ocarina of Time على سويتش 2؟
يقدم الريميك رسوميات مبنية من الصفر بمعدل 60 إطاراً ثابتاً في الثانية، ودقة 4K في وضع التلفاز عبر الذكاء الاصطناعي وتقنية DLSS، مع الحفاظ الدقيق على ألغاز وتصميم اللعبة الأصلية.
كيف تهدد ثغرة غيت (CVE-2026-111760) خوادم البناء الآلي CI/CD؟
تسمح الثغرة الناتجة عن خطأ في حساب طول المسارات بتجاوز فحوصات الأمان عند تنفيذ أمر git clone --recurse-submodules، واستبدال مجلد الإعدادات .git برابط رمزي خبيث يشير إلى برمجيات تنفيذية في خطافات post-checkout، مما يؤدي لتشغيل أوامر المهاجم فور اكتمال الاستنساخ.
لماذا تم إيقاف تطبيق بث ألعاب بلايستيشن للحاسوب PlayStation Plus PC؟
بسبب ضعف الإقبال حيث لم تتجاوز نسبة مستخدميه 0.4% من مشتركي باقة Premium، إضافة إلى غياب ألعاب PS5 وتقييد البث بدقة 1080p، في حين يفضل جمهور الحاسوب شراء ألعاب سوني كنسخ أصلية مباشرة عبر منصة ستيم.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين نايت 12 نوفمبر: ترقيع 1,259 ثغرة لمايكروسوفت واختراق ريلوي