تکین نایت | گزارش ویژه تحلیلی شامگاه یکشنبه ۱۱ اکتبر ۲۰۲۶
شامگاه یکشنبه ۱۱ اکتبر ۲۰۲۶ (۲۰ مهر ۱۴۰۵) با تلاقی کمسابقه رویدادهای امنیتی، منازعات ژئوپلیتیک سایبری و دگرگونیهای ساختاری در صنعت بازیهای ویدیویی به پایان میرسد. در ساعات پایانی امشب، توجه تحلیلگران دفاعی بینالمللی به ضربه غافلگیرکننده پلیس فدرال آمریکا (FBI) به سرشاخههای باند بینالمللی ShinyHunters جلب شده است؛ در حالی که همزمان در جبهه شرق اروپا، شعلههای آتش ناشی از برخورد پهپادهای انتحاری به تأسیسات ابری شرکت یاندکس در روسیه، آغاز عصر نوینی از جنگهای سایبری-کینتیک علیه مراکز آموزش هوش مصنوعی را اعلام کرد. در فضای مصرفکنندگان دیجیتال نیز شیوع تکنیکهای فریبنده مهندسی اجتماعی در پوشش ابزارهای هوش مصنوعی و رخنههای حیاتی فایروالهای شرکتی، زنگ خطرهای اضطراری را به صدا درآورده است. تحریریه تکینپلاس در این گزارش جامع شبانه، ابعاد پنهان این ۶ رویداد سرنوشتساز را کالبدشکافی میکند.
مدیران ارشد امنیت سایبری، مهندسان زیرساخت ابری و جامعه گیمرهای بینالمللی در حالی وارد شامگاه یکشنبه میشوند که مرزهای میان عملیات اطلاعاتی، زیرساختهای محاسباتی و بازار سرگرمی دیجیتال بیش از هر زمان دیگری در هم تنیده شده است. از دستگیریهای فرامرزی عاملان نفوذ به حساسترین سامانههای فدرال ایالات متحده گرفته تا استراتژیهای پیچیده مایکروسافت و نینتندو برای بازتعریف انحصارهای کنسولی، امشب تصویری شفاف از رقابتهای زیرپوستی غولهای فناوری را به نمایش میگذارد. در ادامه، ۶ بردار استراتژیک این شامگاه پرالتهاب را مرور میکنیم.
بردارهای کلیدی شامگاه | خلاصه رویدادهای ۱۱ اکتبر ۲۰۲۶
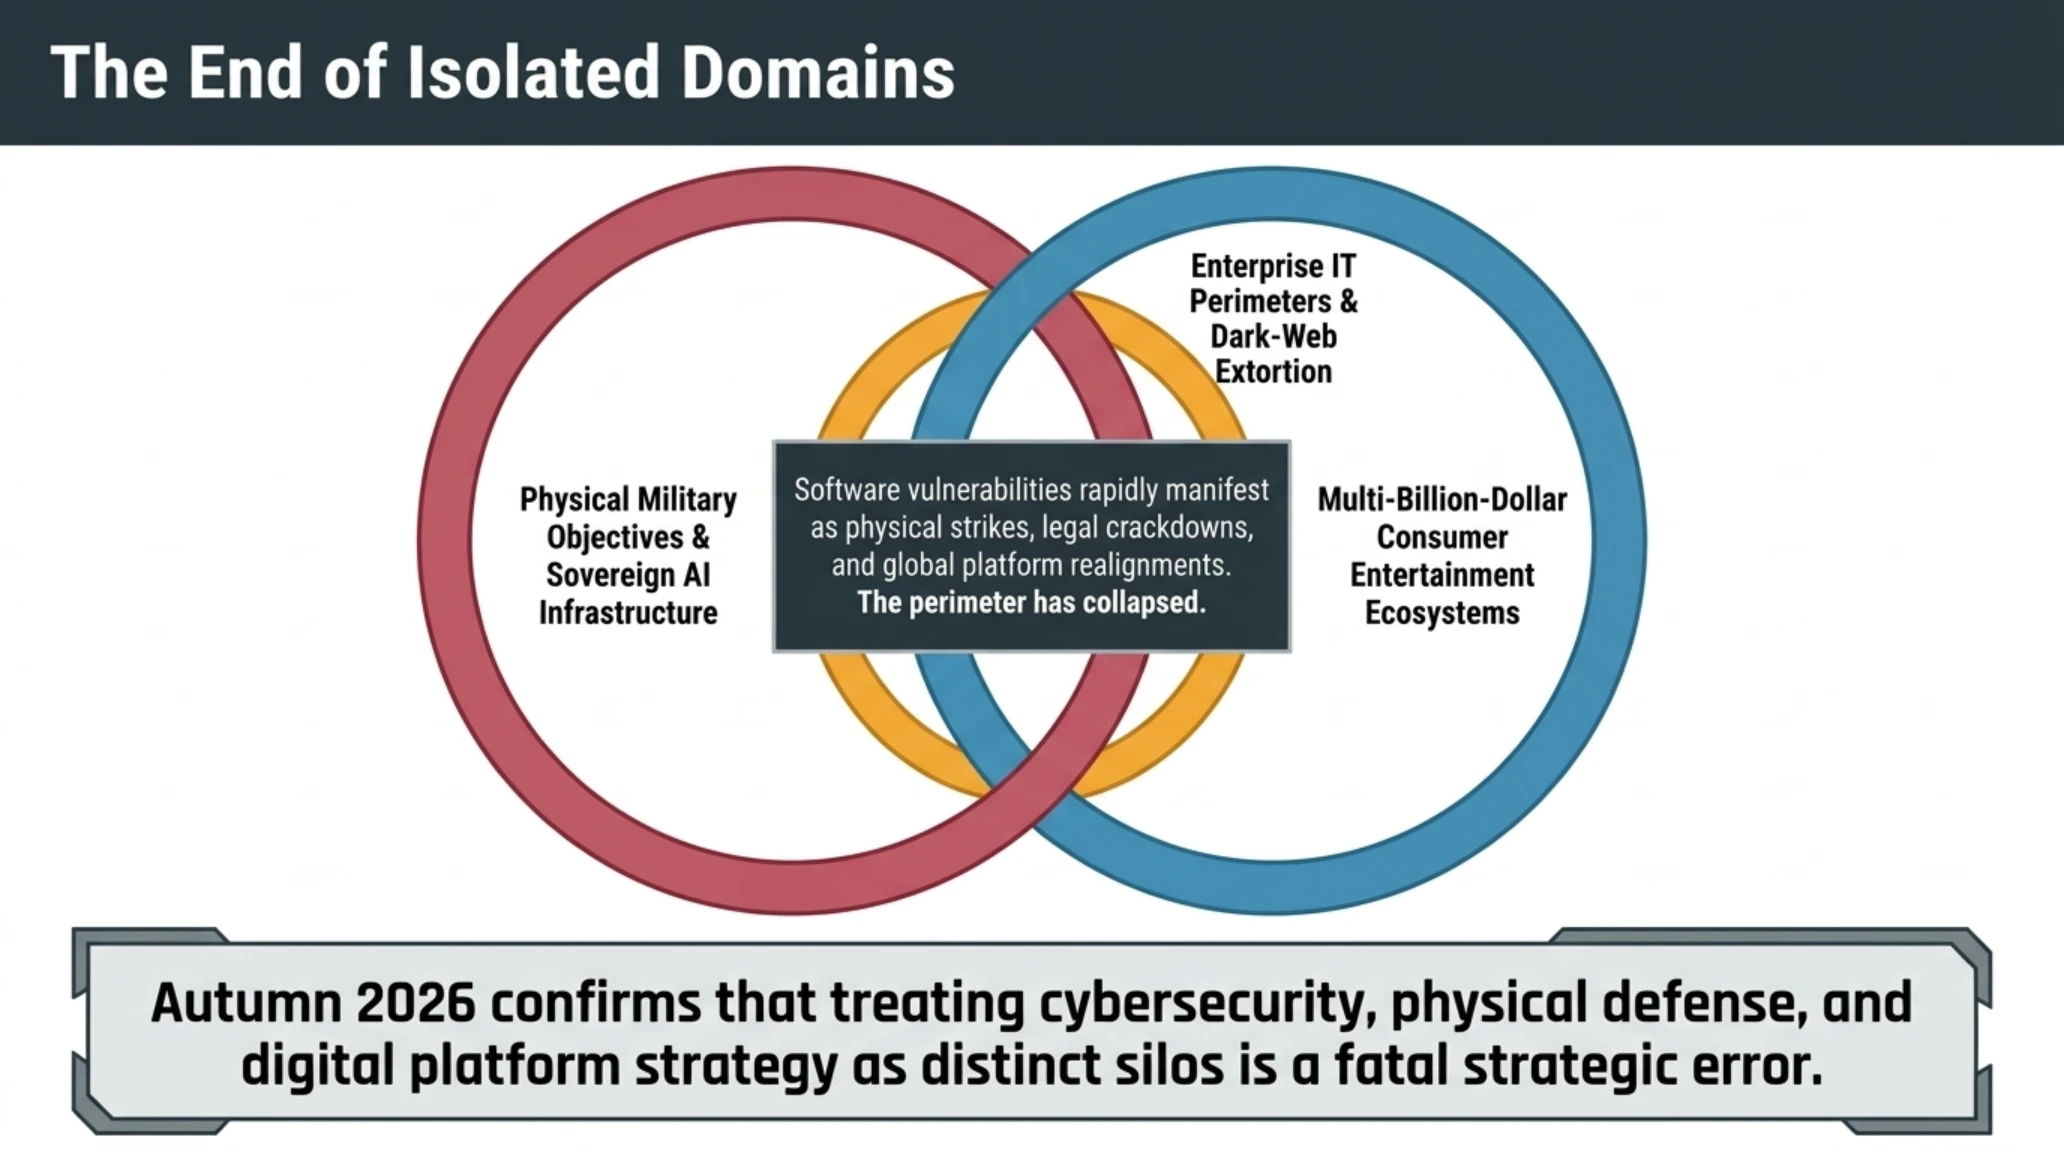
این رویدادهای به ظاهر ناهمگون، گویای یک واقعیت مشترک در پاییز ۲۰۲۶ هستند: آسیبپذیریهای دیجیتال دیگر صرفاً در خطوط کد نرمافزاری محدود نمیمانند، بلکه به سرعت به اهداف کینتیک فیزیکی، پروندههای قضایی بینالمللی و مناقشات چند میلیارد دلاری بازارهای مصرفی بدل میگردند.
ابعاد اهمیت | چرا این تحول بازی را تغییر میدهد؟ (ابعاد اهمیت)
بحران گیتویهای سونیکوال
اکسپلویت فعال نقص امنیتی بحرانی در SMA1000 به هکرها امکان دور زدن کامل فایروال سازمانهای دولتی را بدون نیاز به احراز هویت اعطا کرده است.
اصابت کینتیک به هوش مصنوعی
حمله پهپادی اوکراین به مراکز ساسوو و کالوگا نشان داد که مزارع پردازشی هوش مصنوعی اکنون به عنوان اهداف نظامی درجه یک در جنگهای مدرن طبقهبندی میشوند.
موعد فورزا روی پلیاستیشن
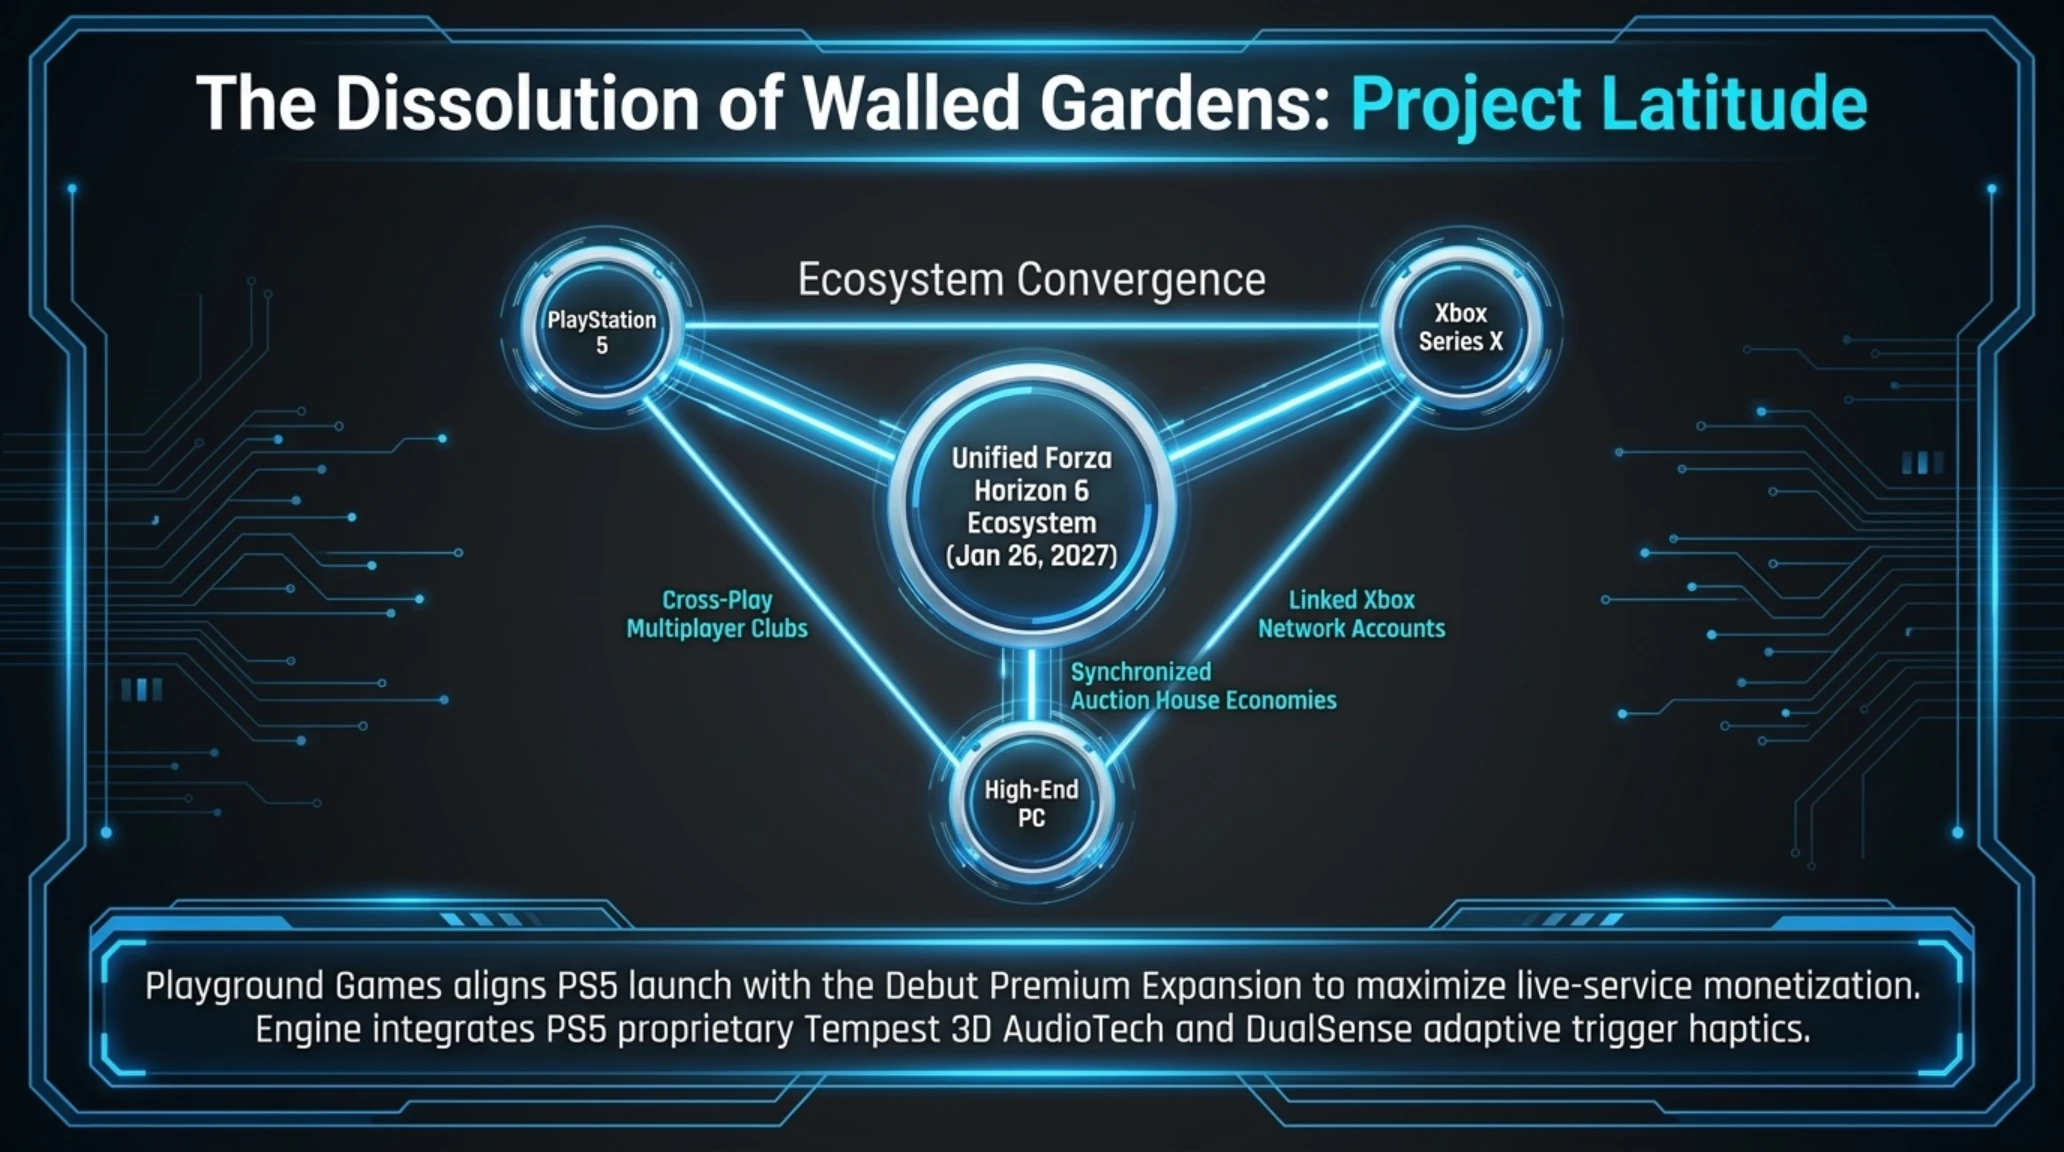
استراتژی مایکروسافت برای همگامسازی عرضه پورت PS5 با نخستین بسته الحاقی پولی و فعالسازی کراسپلی سراسری با کاربران ایکسباکس و رایانههای شخصی.
تحلیل تفصیلی امشب را با دستگیری خیرهکننده یکی از مهرههای اصلی خطرناکترین کارتلهای نفوذ سایبری معاصر توسط مأموران فدرال ایالات متحده آغاز میکنیم.
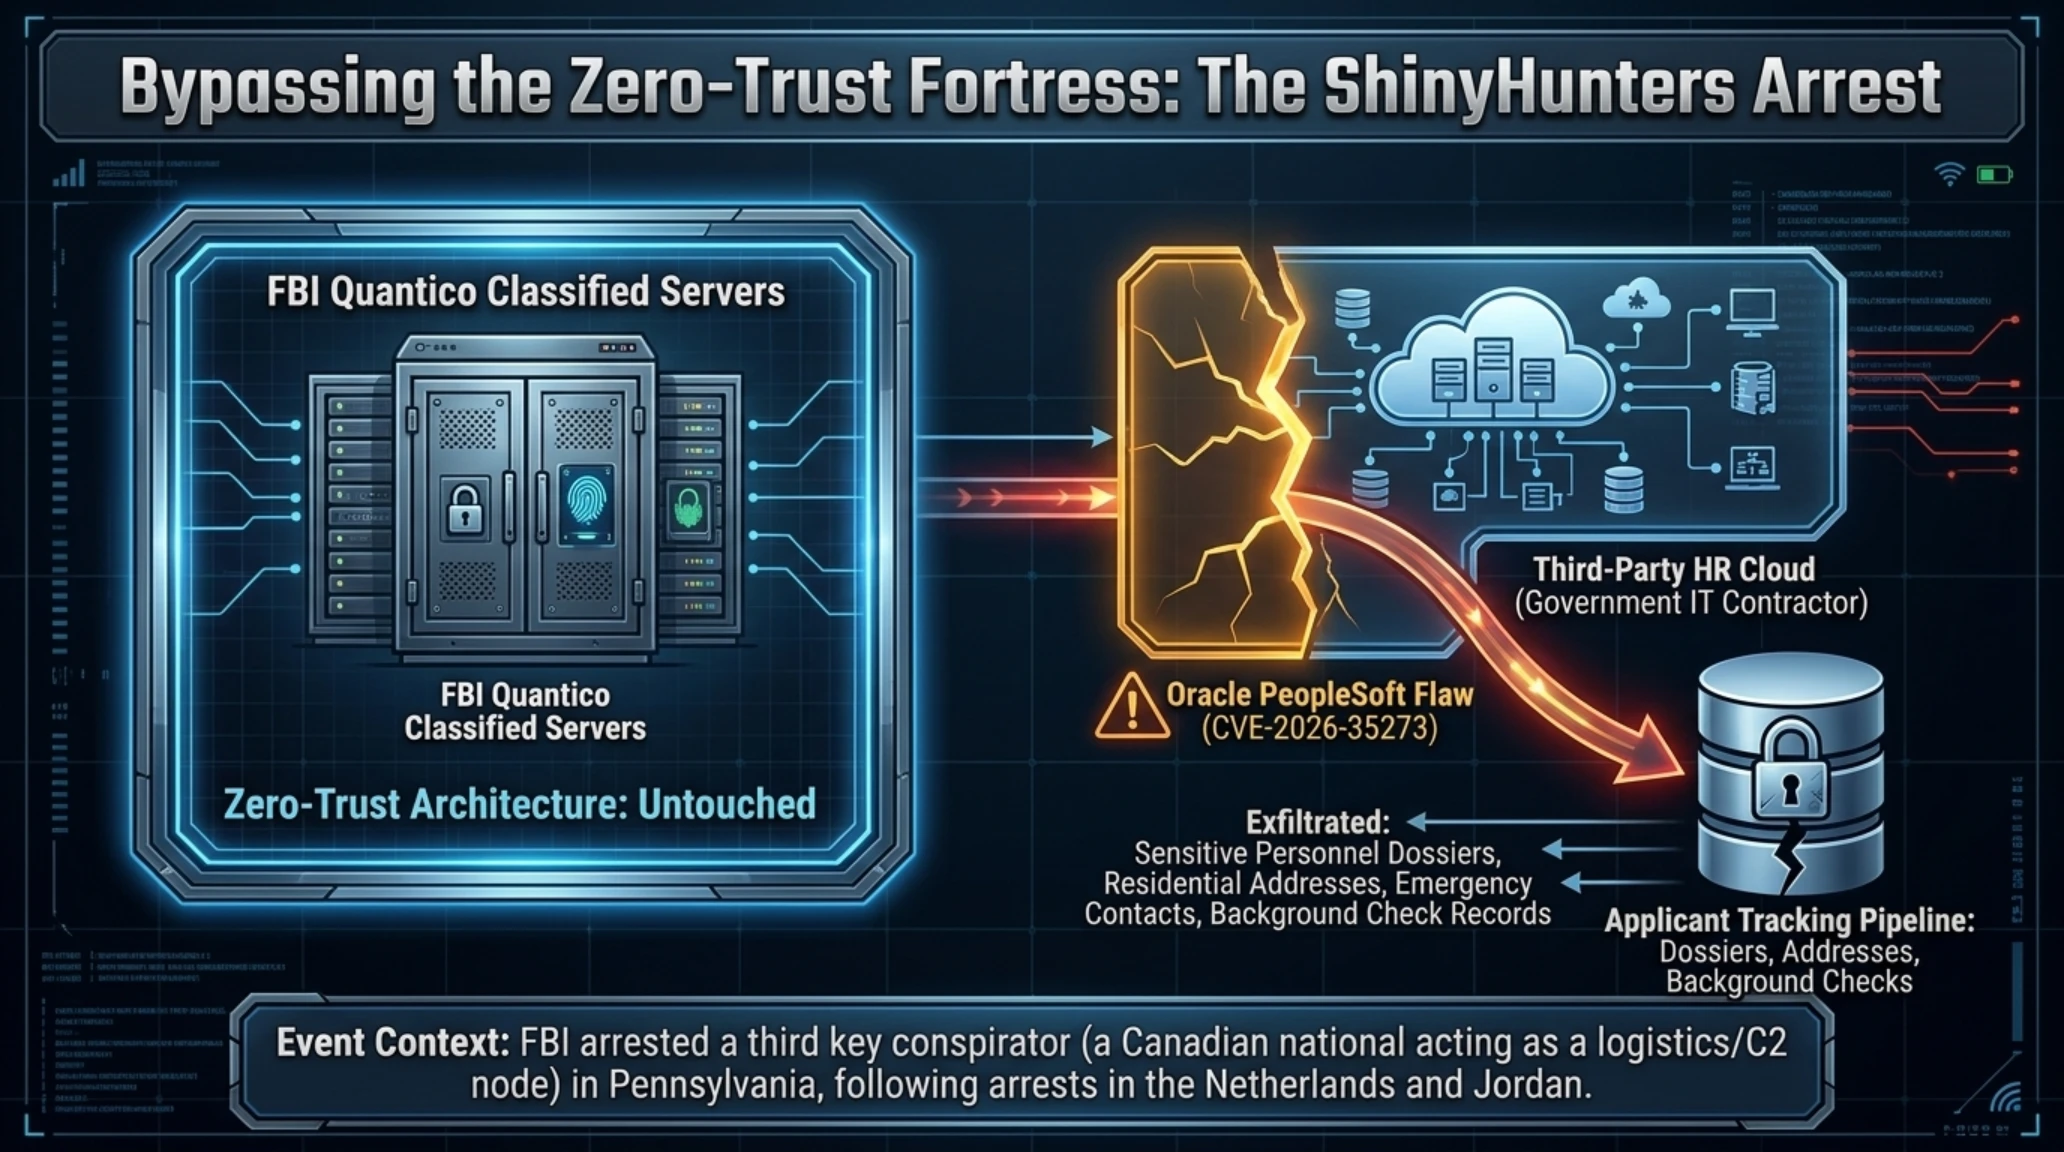
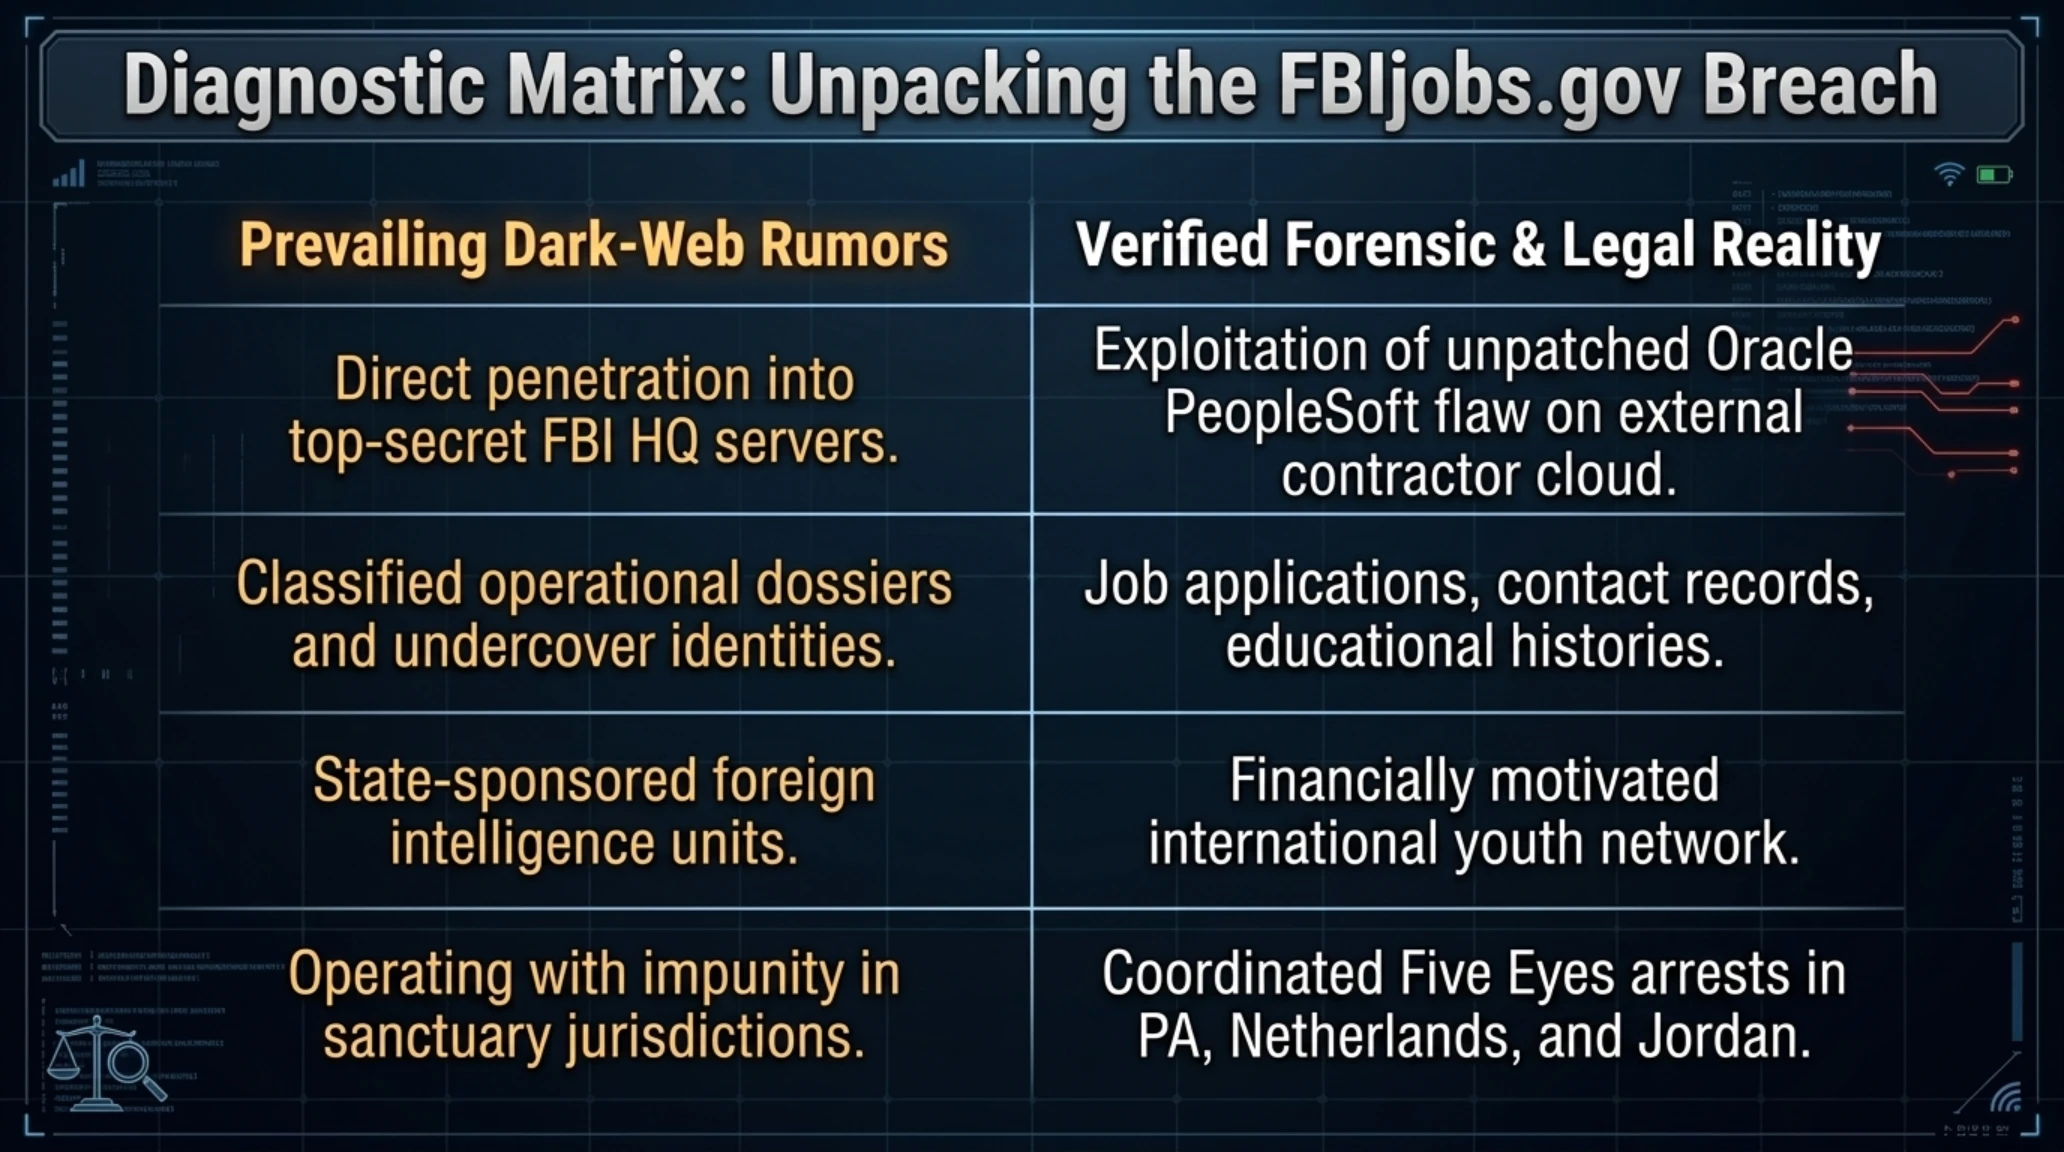
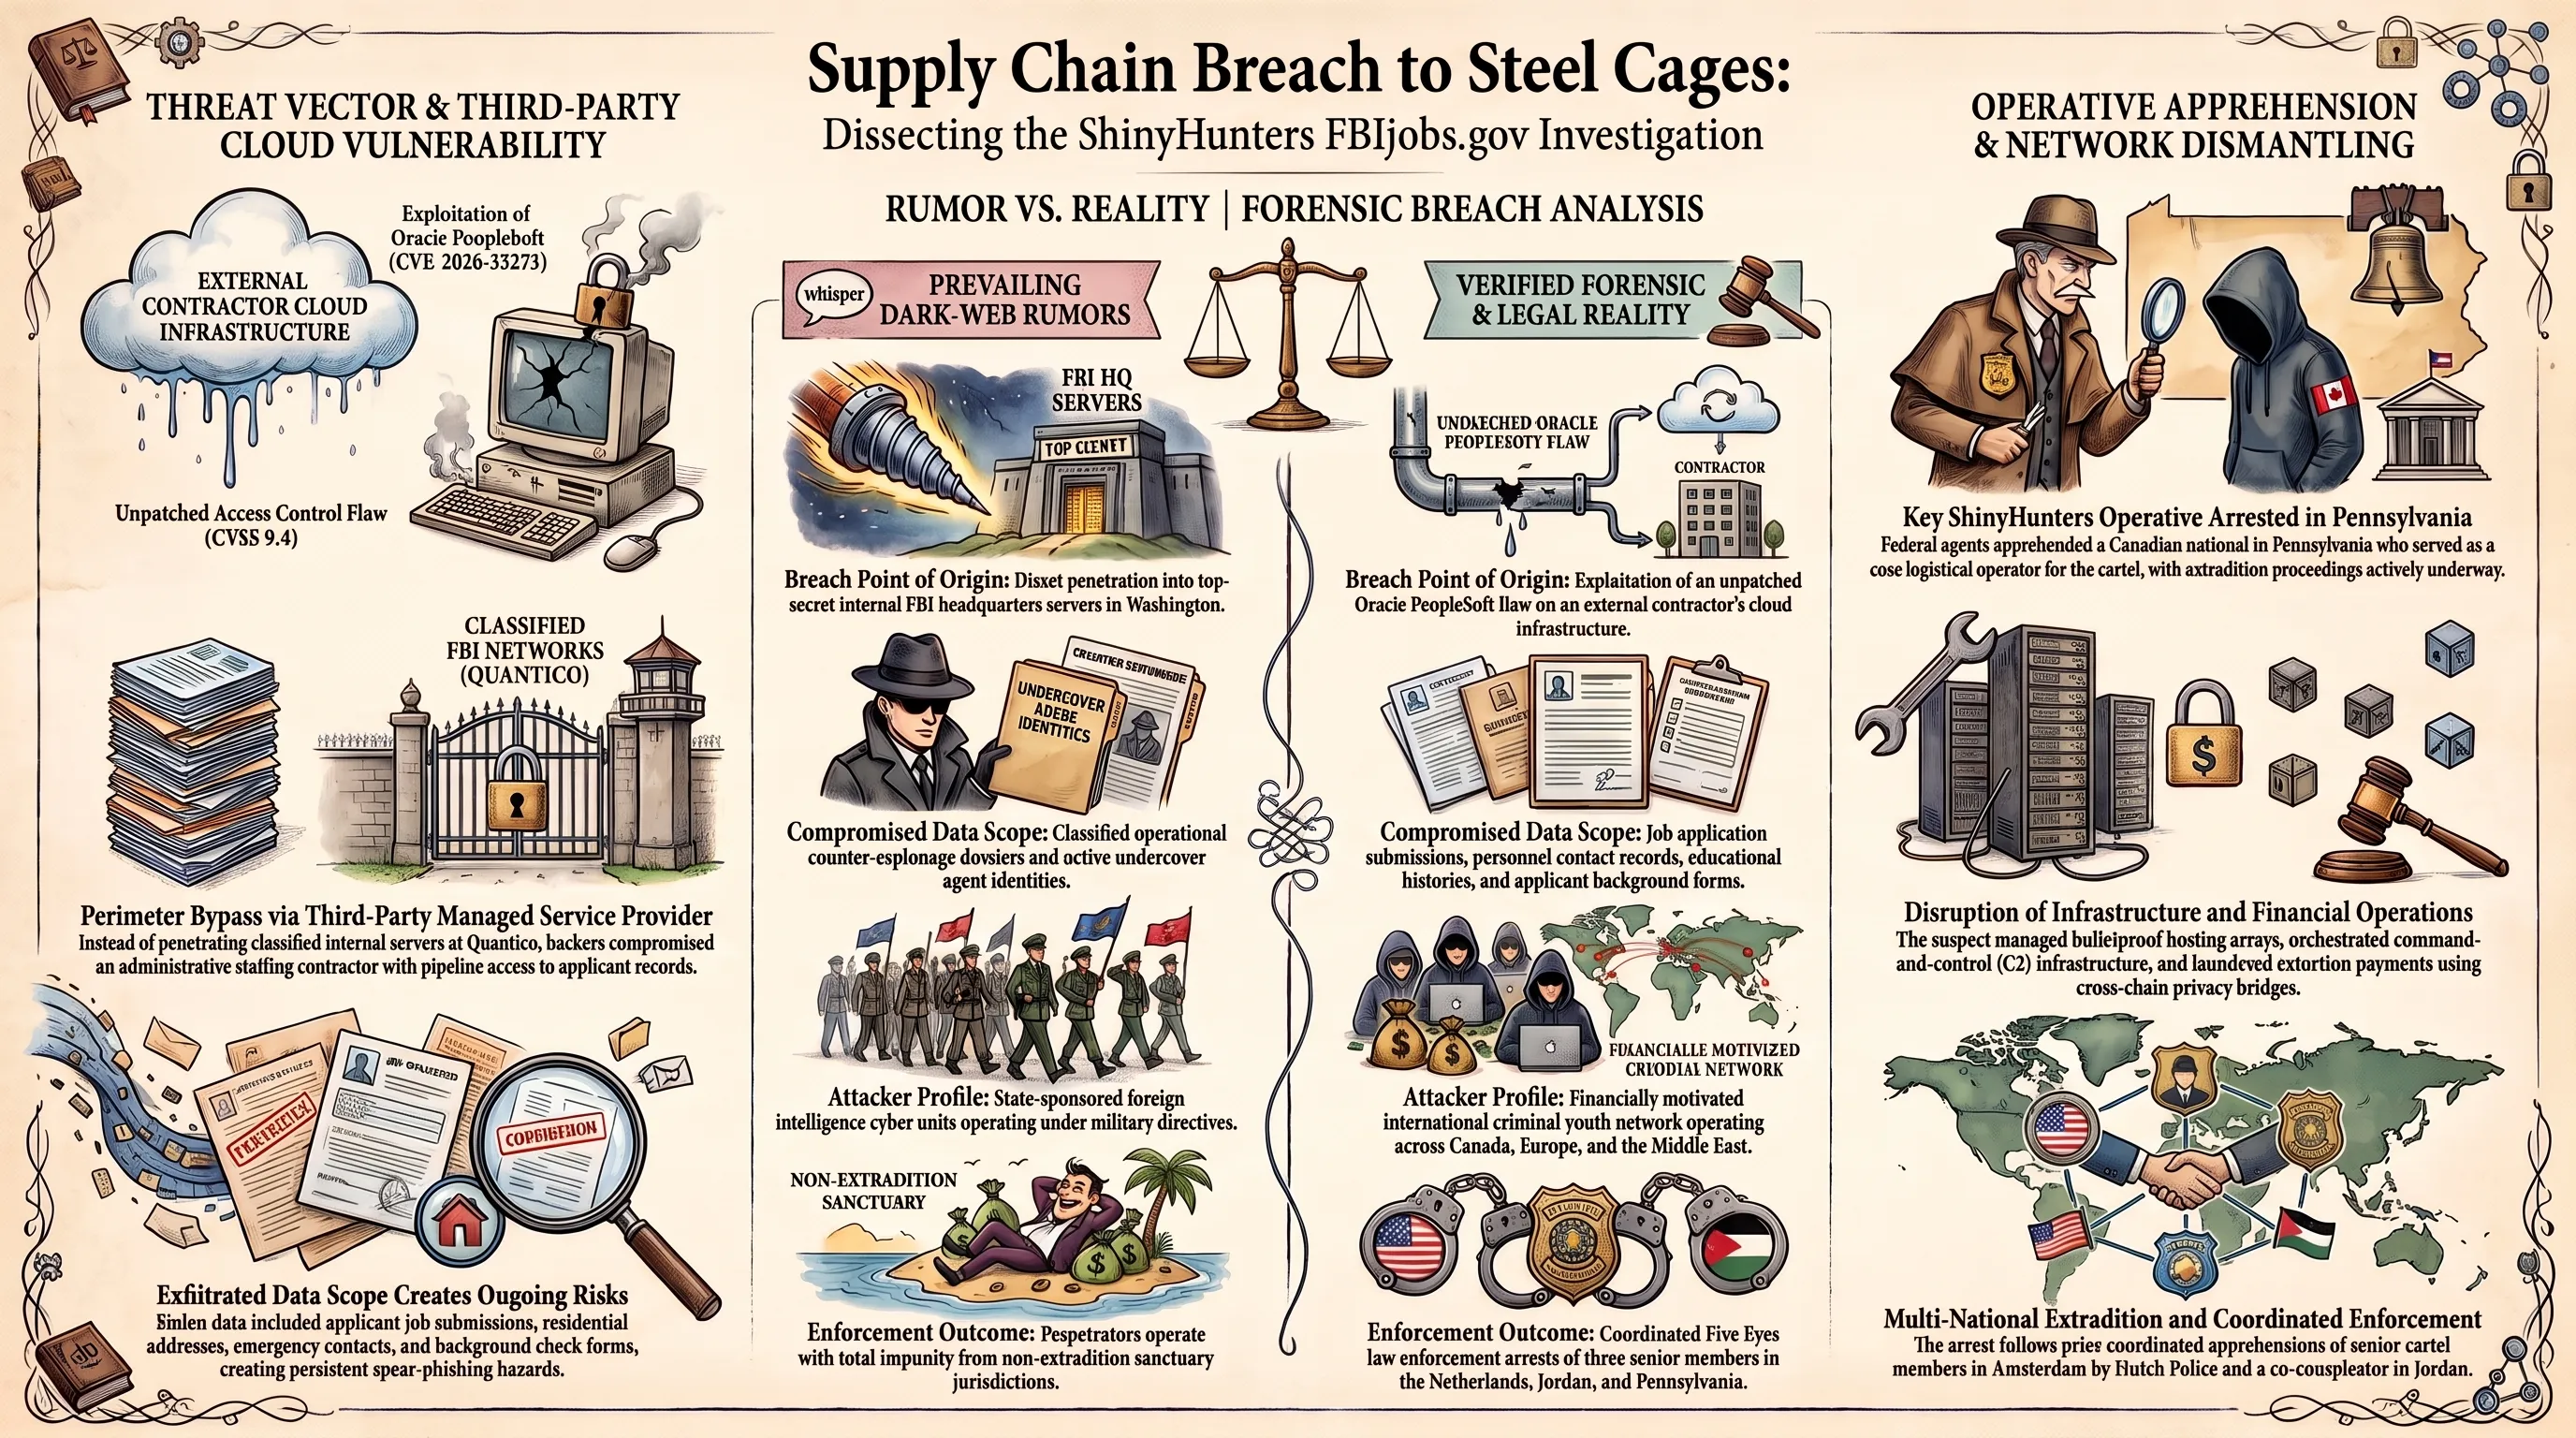
در جریان یکی از گستردهترین عملیاتهای ضدجاسوسی و تعقیب سایبری ماههای اخیر، کاش پاتل، مدیر پلیس فدرال آمریکا (FBI)، در بیانیهای رسمی تایید کرد که مأموران این نهاد موفق به شناسایی و دستگیری سومین متهم کلیدی وابسته به شبکه تبهکاری و اخاذی سایبری «ShinyHunters» در ایالت پنسیلوانیا شدهاند. این متهم که دارای تابعیت کانادایی است، متهم به مشارکت مستقیم در نفوذ تاریخی ماه گذشته به پورتال استخدامی رسمی افبیآی (FBIjobs.gov) است؛ حادثهای بسیار شرمآور برای جامعه اطلاعاتی آمریکا که طی آن مهاجمان ادعا کردند به سوابق هویتی، آدرسهای محل سکونت، اطلاعات تماس اضطراری و پروندههای سوءپیشینه متقاضیان استخدام و مأموران فعال فدرال دست یافتهاند.
باند ShinyHunters که فعالیت خود را از اوایل سال ۲۰۲۰ با نفوذ به پایگاههای داده غولهای تجارت الکترونیک نظیر Tokopedia و پلتفرمهای بزرگی همچون Ticketmaster و AT&T آغاز کرد، در سالهای اخیر از یک گروه فروش دیتابیس در بازارهای دارکوب به یک کنسرسیوم باجگیری و اخاذی بسیار خشن تبدیل شده است. شیوه کار این گروه مبتنی بر سوءاستفاده از ضعیفترین حلقههای زنجیره تأمین نرمافزاری نهادهای دولتی و ابرشرکتهاست. بر اساس مستندات دادگاه فدرال و یافتههای شرکتهای برجسته جرمشناسی سایبری نظیر Rescana، نفوذ به سامانه کاریابی FBI از طریق سوءاستفاده از یک آسیبپذیری وصلهنشده در ماژول مدیریت منابع انسانی PeopleSoft شرکت اوراکل (با شناسه CVE-2026-35273) رخ داده است که توسط یک پیمانکار برونسپاریشده طرف قرارداد دولت فدرال میزبانی میشد.
متهم دستگیرشده نقشی حیاتی در مهندسی زیرساختهای سرورهای فرماندهی (C2)، توزیع فایلهای اکسپلویت و پولشویی رمزارزهای حاصل از اخاذیها بر عهده داشته است. این بازداشت به دنبال دستگیریهای موفق پیشین یک جوان ۲۴ ساله در آمستردام هلند توسط پلیس ملی این کشور و استرداد مظنون دیگری از خاک اردن انجام گرفت و نشان میدهد که ائتلاف پنج چشم (Five Eyes) با همکاری اینترپل، حلقه محاصره را بر این باند بدنام به شدت تنگ کرده است. متخصصان امنیت ملی تاکید میکنند که دستگیری عوامل فیزیکی این گروهها پیامی قاطع به هکرهایی است که پشت دامنههای ناشناس و شبکههای تور پنهان میشوند؛ با این حال، تاراج اطلاعات مأموران فدرال خطرات دائمی فیشینگ هدفمند و مهندسی اجتماعی علیه کارکنان اطلاعاتی را تا سالها پابرجا نگاه خواهد داشت.
کارشناسان ضدجاسوسی هشدار میدهند که حتی با بازداشت این مهرهها، حجم عظیمی از دادههای پرسنلی حساس در کانالهای زیرزمینی رد و بدل شده است که میتواند توسط سرویسهای اطلاعاتی متخاصم برای شناسایی هویت مأموران مخفی در سراسر جهان مورد استفاده قرار گیرد؛ موضوعی که ضرورت بازطراحی بنیادی استانداردهای استخدام فدرال را دوچندان میسازد.
واقعیت در برابر شایعه | ناگفتههای پرونده هک پورتال استخدامی افبیآی
| موضوع مناقشه | ادعای اولیه هکرها و شایعات فضای مجازی | حقایق اثباتشده کارشناسی و بیانیه دادگاه |
|---|---|---|
| منشأ رخنه فدرال | نفوذ مستقیم به سرورهای محرمانه پایگاه مرکزی FBI در واشنگتن دیسی. | سوءاستفاده از باگ نرمافزار PeopleSoft در سرورهای پیمانکار ابری خارجی پورتال کاریابی. |
| دامنه دادههای سرقتشده | افشای پروندههای فوقمحرمانه عملیاتهای ضدجاسوسی و مأموران نفوذی. | سرقت اطلاعات فرمهای ثبتنام کاریابی، مشخصات هویتی و شمارههای تماس متقاضیان. |
| ملیت و ساختار گروه | یک واحد هکری دولتی وابسته به سازمانهای اطلاعاتی خارجی. | شبکه تبهکاری غیرمتمرکز با انگیزه مالی متشکل از افراد جوان در کانادا، فرانسه و خاورمیانه. |
| سرنوشت اعضای باند | فرار کامل عاملان و غیرقابل ردیابی بودن در کشورهای بدون معاهده استرداد. | دستگیریهای متوالی ۳ متهم اصلی در هلند، اردن و ایالت پنسیلوانیای آمریکا ظرف چند هفته. |
همزمان با این کشمکشهای حقوقی در آن سوی اقیانوس اطلس، پهپادهای انتحاری در شرق اروپا خط مقدم نبرد را مستقیماً به قلب زیرساختهای پردازشی غول فناوری روسیه منتقل ساختند.
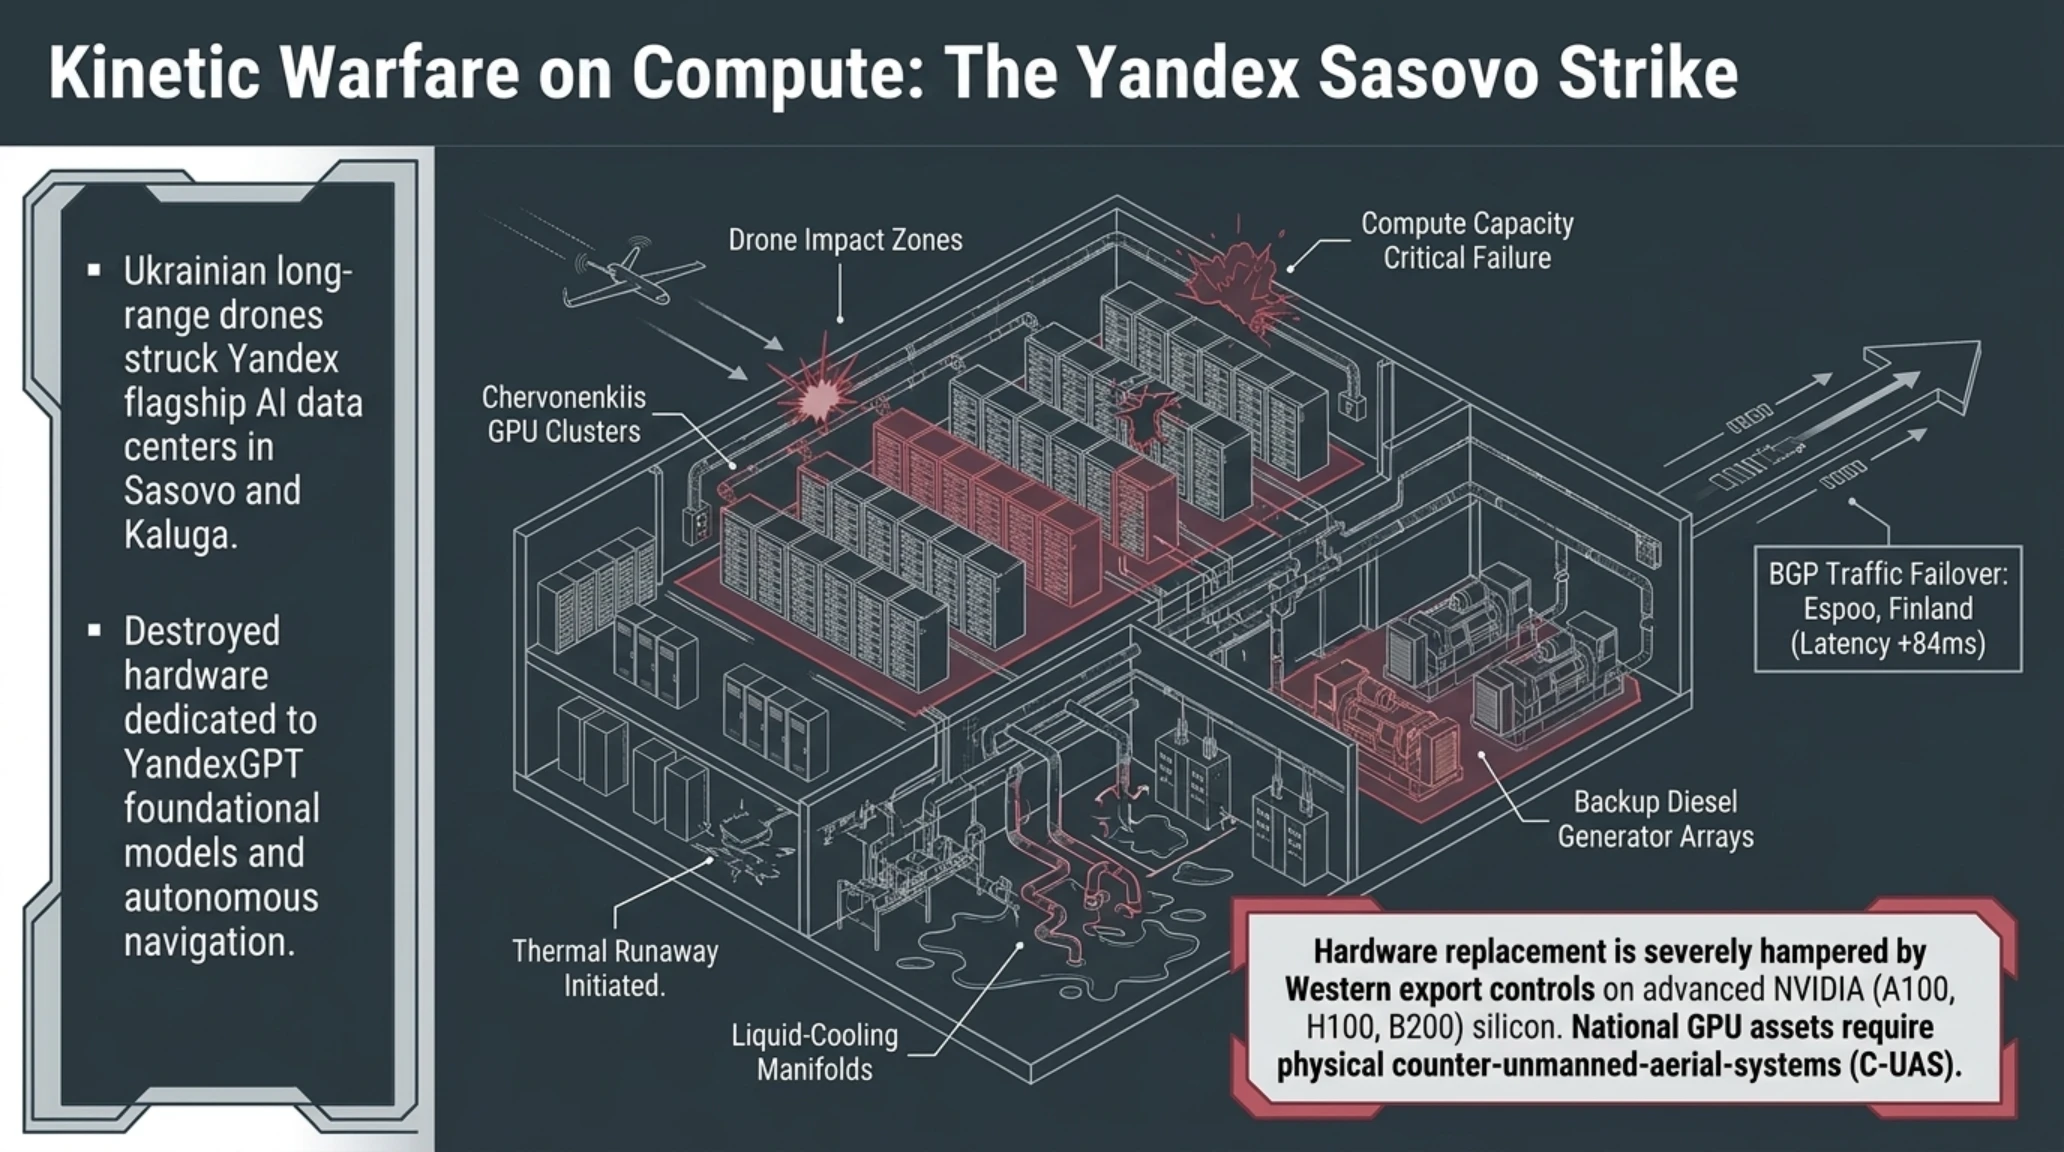
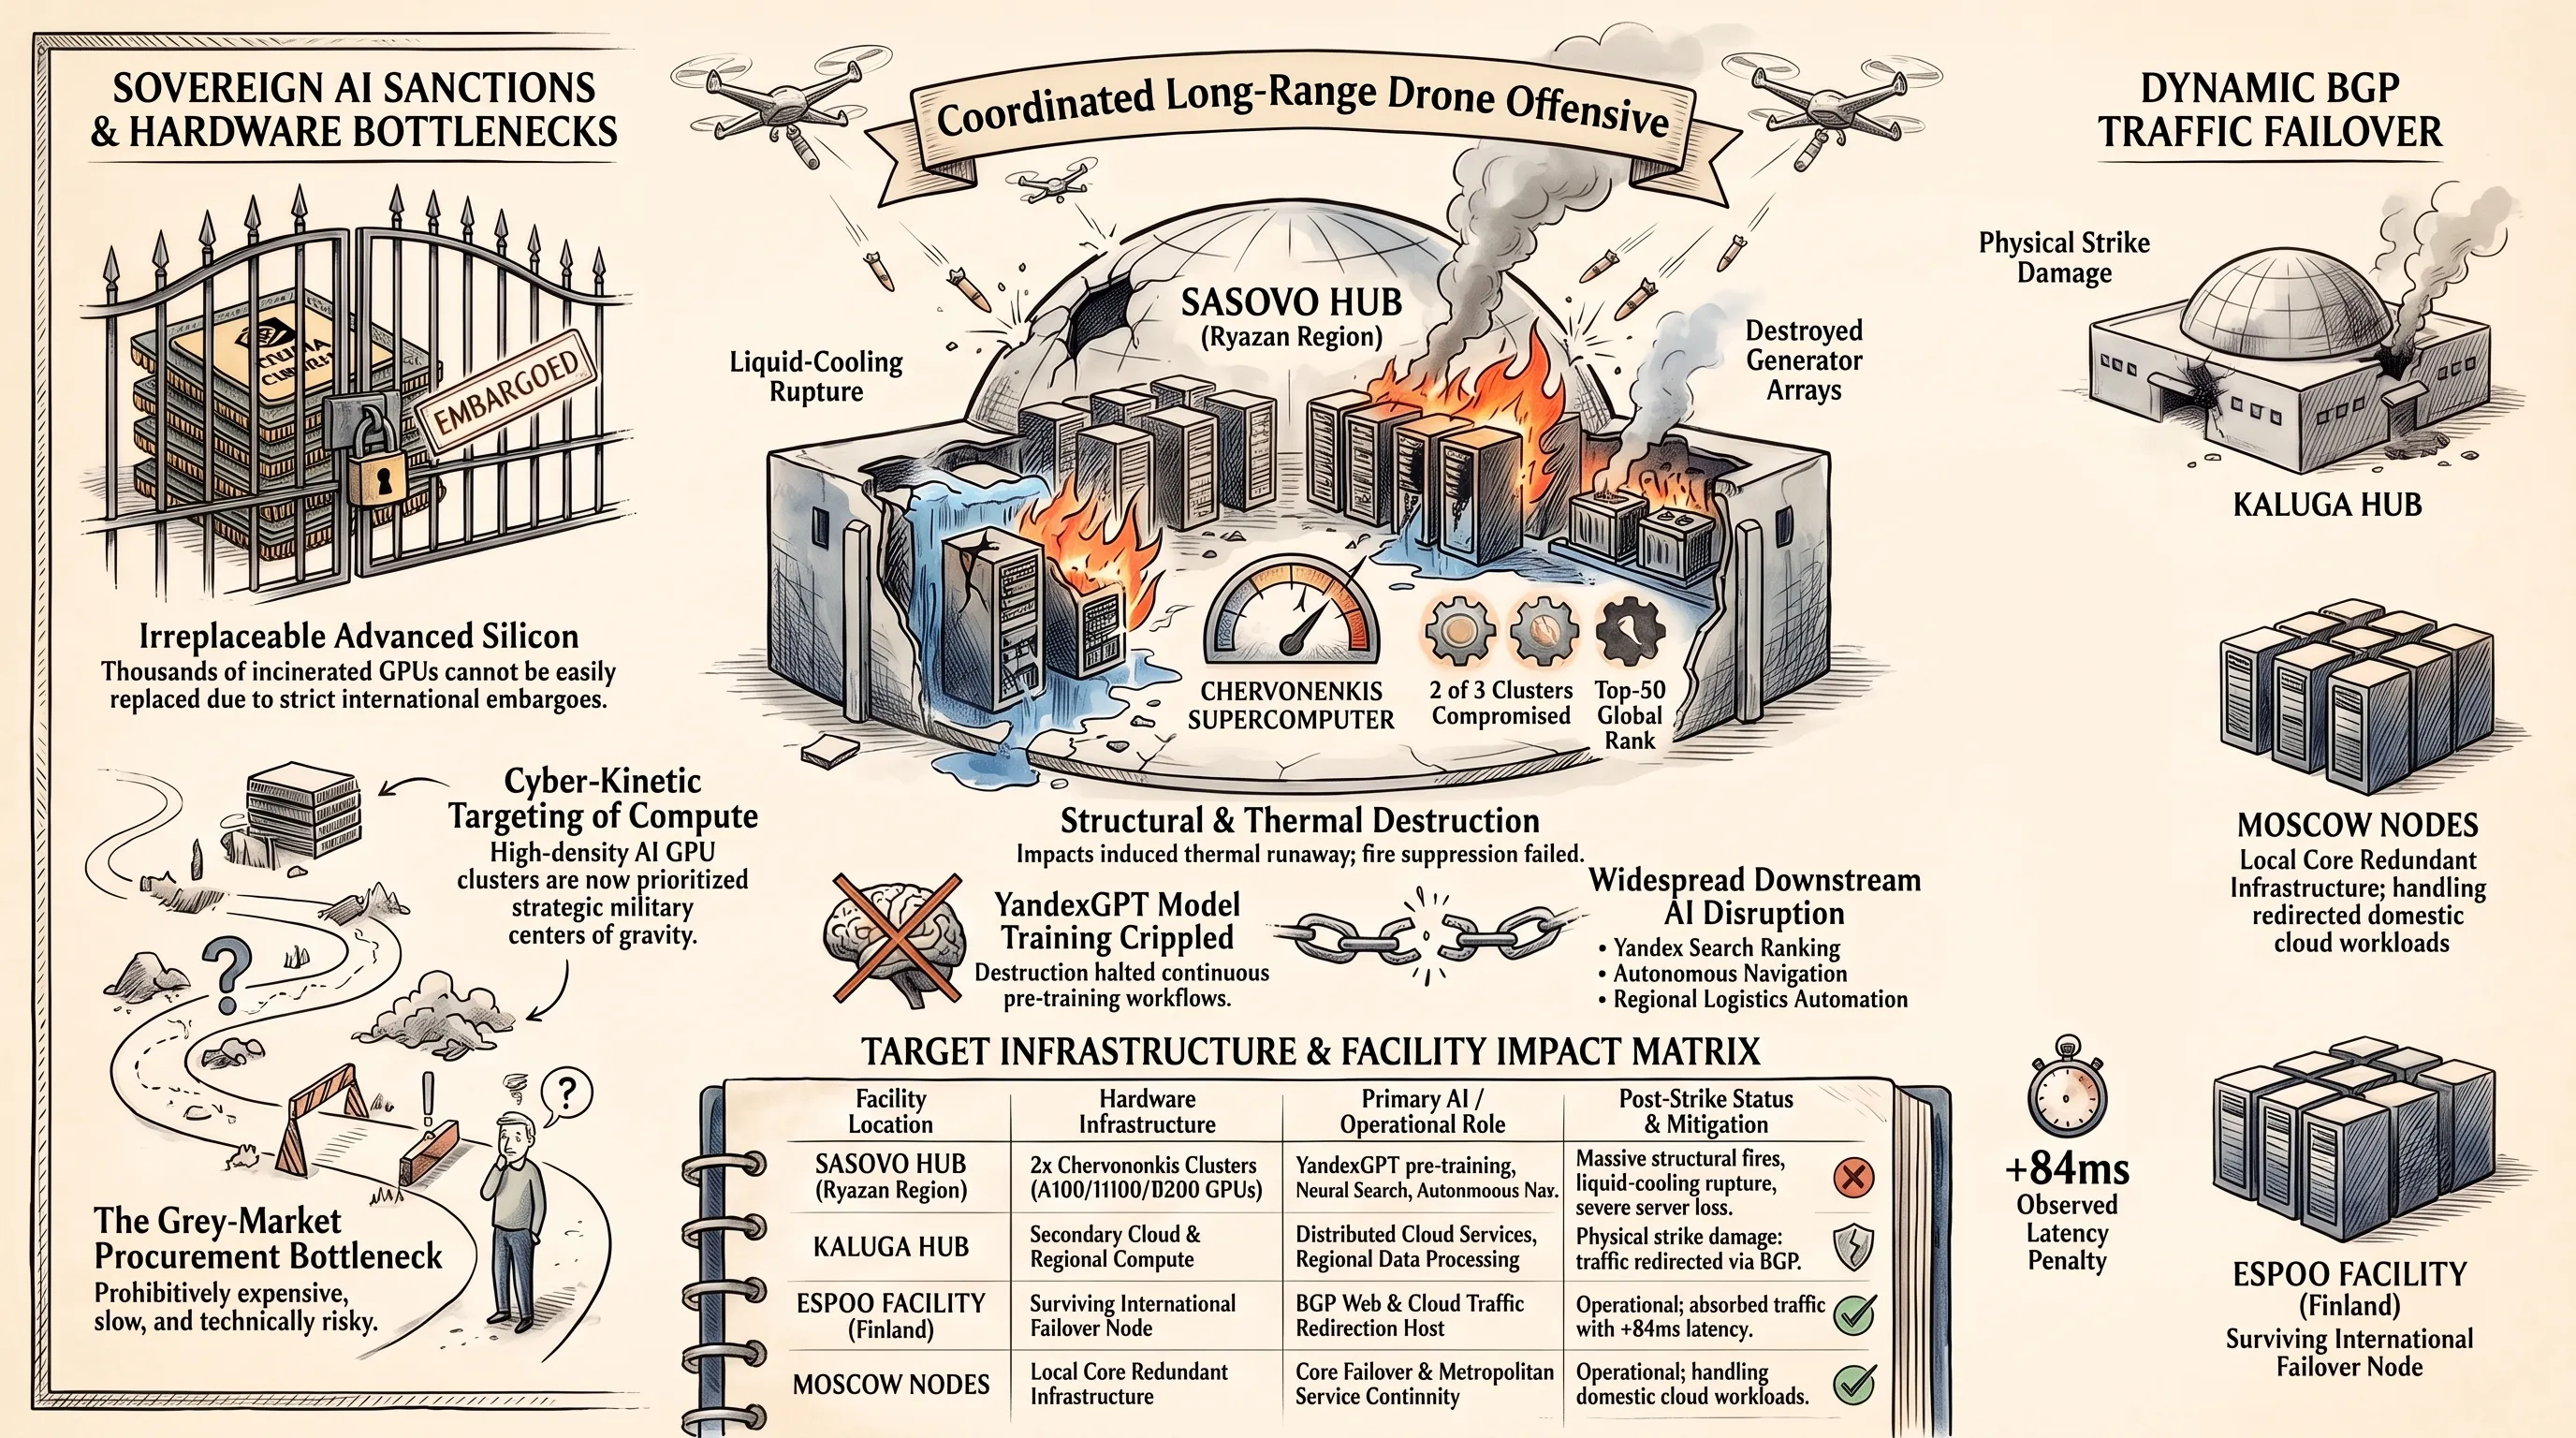
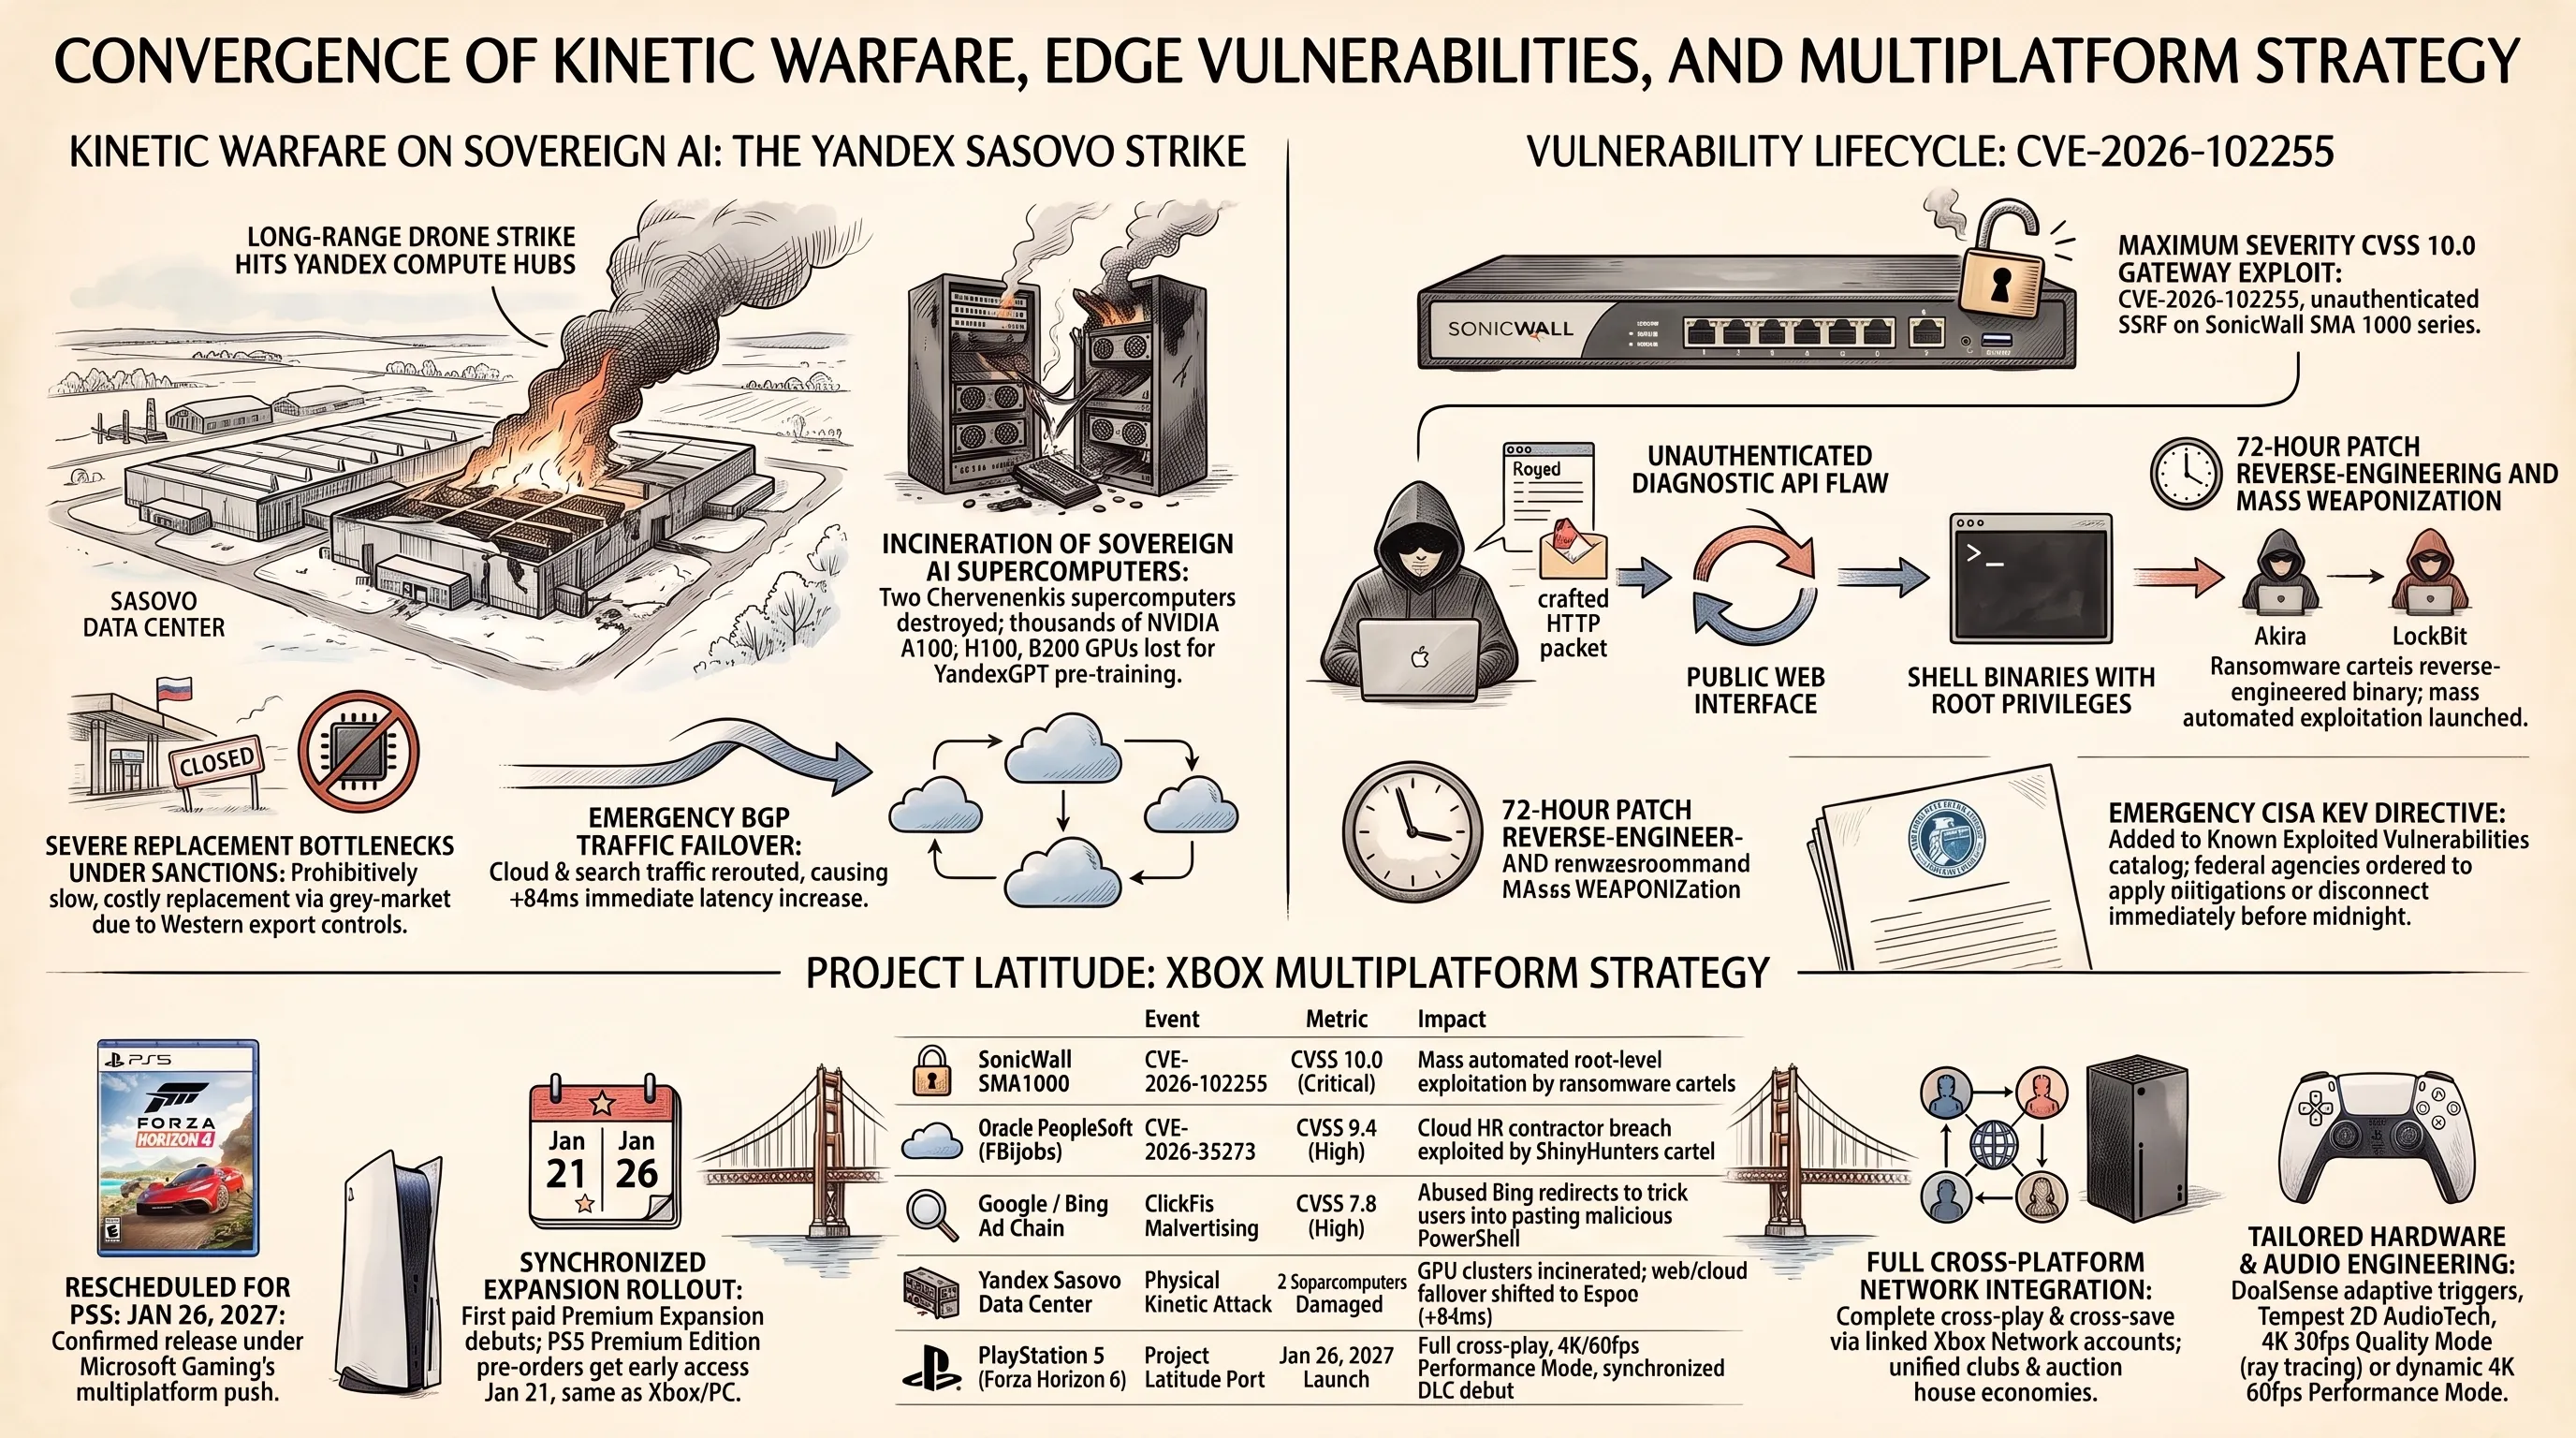
در جریان حملات پهپادی گسترده و غافلگیرکننده نیروهای مسلح اوکراین در ساعات پایانی روزهای اخیر، دو مرکز داده اصلی شرکت یاندکس (که از آن به عنوان نماد هوش مصنوعی و اینترنت روسیه یاد میشود) در شهرهای ساسوو واقع در استان ریازان و منطقه کالوگا هدف اصابت دقیق قرار گرفتند. شدت انفجارها در مرکز داده ساسوو به حدی بود که بخش اعظم تأسیسات برق اضطراری، ژنراتورهای دیزلی و سیستمهای خنککننده مایع در آتش سوختند و سامانههای اطفای حریق صنعتی نتوانستند مانع از سرایت حرارت به سالنهای سرور شوند.
اهمیت راهبردی این حمله در این واقعیت نهفته است که تأسیسات ساسوو میزبان دو فروند از پیشرفتهترین ابررایانههای ملی یاندکس (موسوم به Chervonenkis) بود؛ سوپرکامپیوترهایی با هزاران شتابدهنده گرافیکی کلاسترشده که در فهرست ۵۰ ابررایانه برتر جهان جای داشتند و موتور محرک اصلی آموزش مدلهای هوش مصنوعی بزرگ زبانی روسیه نظیر YandexGPT و پردازش دادههای زیرساخت ابری، نقشه و ناوبری شهری، الگوریتمهای لجستیک، و سامانههای تحلیل دادههای نظارتی به شمار میروند. ولودیمیر زلنسکی، رئیسجمهور اوکراین، صراحتاً اعلام کرد که این عملیات پاسخی هدفمند به حملات پیدرپی روسیه به زیرساختهای ارتباطی و مخابراتی غیرنظامی اوکراین بوده است.
مقامات یاندکس با انتشار بیانیهای، از انتقال بار پردازشی به دیتاسنترهای فنلاند و مسکو خبر دادند، اما کارشناسان سختافزار یادآور میشوند که با توجه به تحریمهای سفت و سخت غرب و ممنوعیت کامل فروش پردازندههای هوش مصنوعی H100 و B200 انویدیا به روسیه، جایگزینی سرورها و تراشههای پیشرفته خاکسترشده در کوتاهمدت عملاً ناممکن خواهد بود. این آسیب فیزیکی سنگین، توسعه مدلهای زبانی بومی روسیه را ماهها به عقب میراند و به وضوح نشان میدهد که مراکز داده هوش مصنوعی در دکترین نظامی نوین قرن بیست و یکم، همتراز با پالایشگاههای نفت، نیروگاههای برق و پلهای مواصلاتی به عنوان اهداف نظامی حیاتی تلقی میشوند.
فرهنگ اصطلاحات فنی | واژهنامه تخصصی پدافند و نبرد سایبری
عملیاتهای نظامی فیزیکی (مانند حملات پهپادی یا موشکی) که مستقیماً مراکز داده، کابلهای فیبر نوری یا زیرساختهای محاسباتی دیجیتال دشمن را نابود میسازند.
روشی از مهندسی اجتماعی که با نمایش خطاهای جعلی در مرورگر، کاربر را به کپی و اجرای ناخواسته کدهای مخرب در ترمینال یا پاورشل تشویق میکند.
آسیبپذیری امنیتی که به مهاجم اجازه میدهد سرور یا فایروال آسیبپذیر را وادار به برقراری ارتباط با منابع داخلی محرمانه و افشای اطلاعات کند.
قابلیت فنی اتصال همزمان بازیکنان در کنسولهای رقیب نظیر پلیاستیشن، ایکسباکس و رایانه شخصی در یک لابی مشترک همراه با اشتراک فایلهای ذخیره.
اصابت مستقیم پهپادها به سرورهای یاندکس نشان داد که امنیت هوش مصنوعی در سال ۲۰۲۶ دیگر به فایروالهای نرمافزاری محدود نیست و حفاظت پدافندی فیزیکی از دیتاسنترها به اولویت نخست امنیت ملی تبدیل شده است. در بخش دوم، به خطرات سایبری پنهانی میپردازیم که همین امشب در مرورگرها و تجهیزات شبکه کاربران فعال هستند.
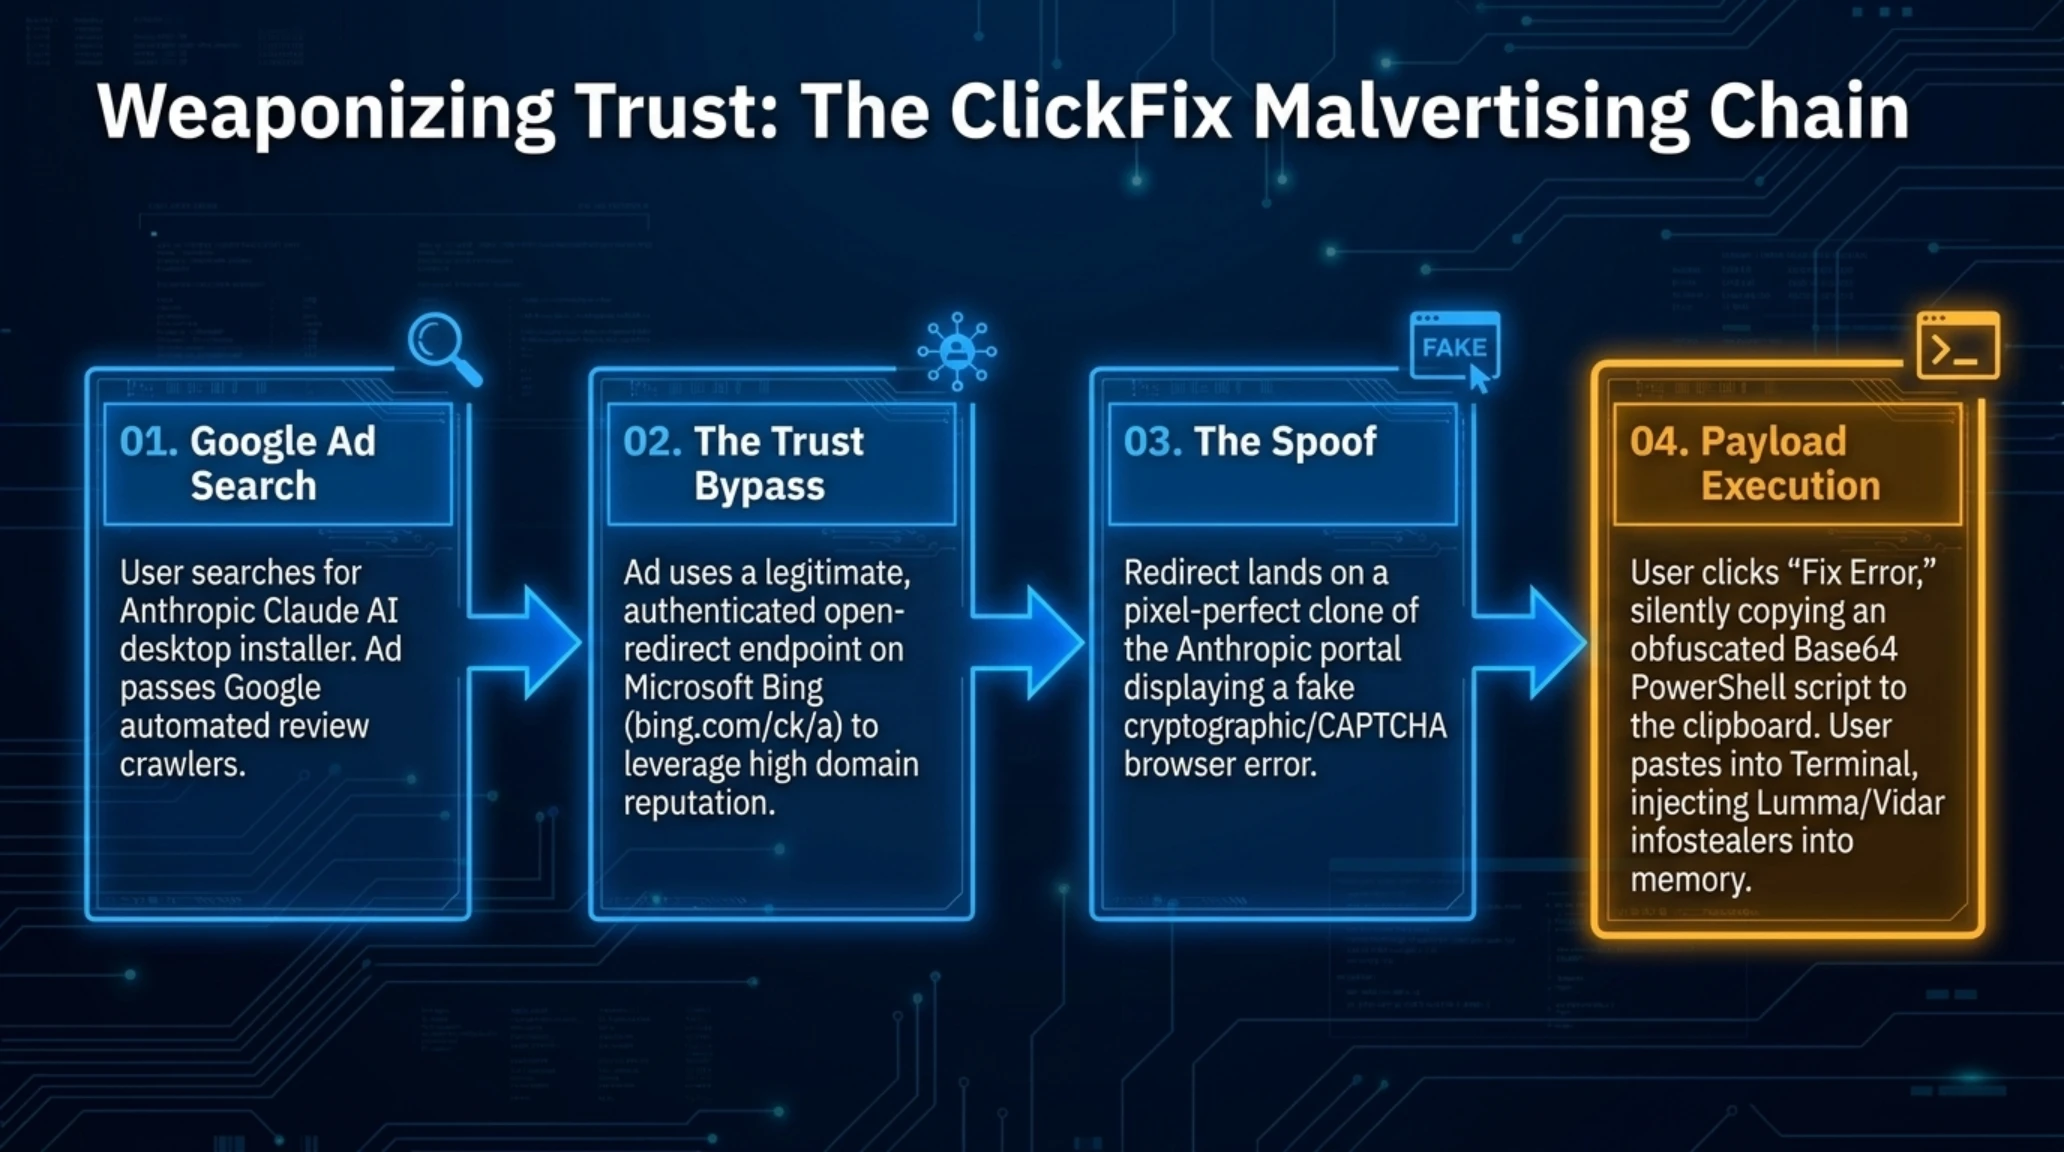
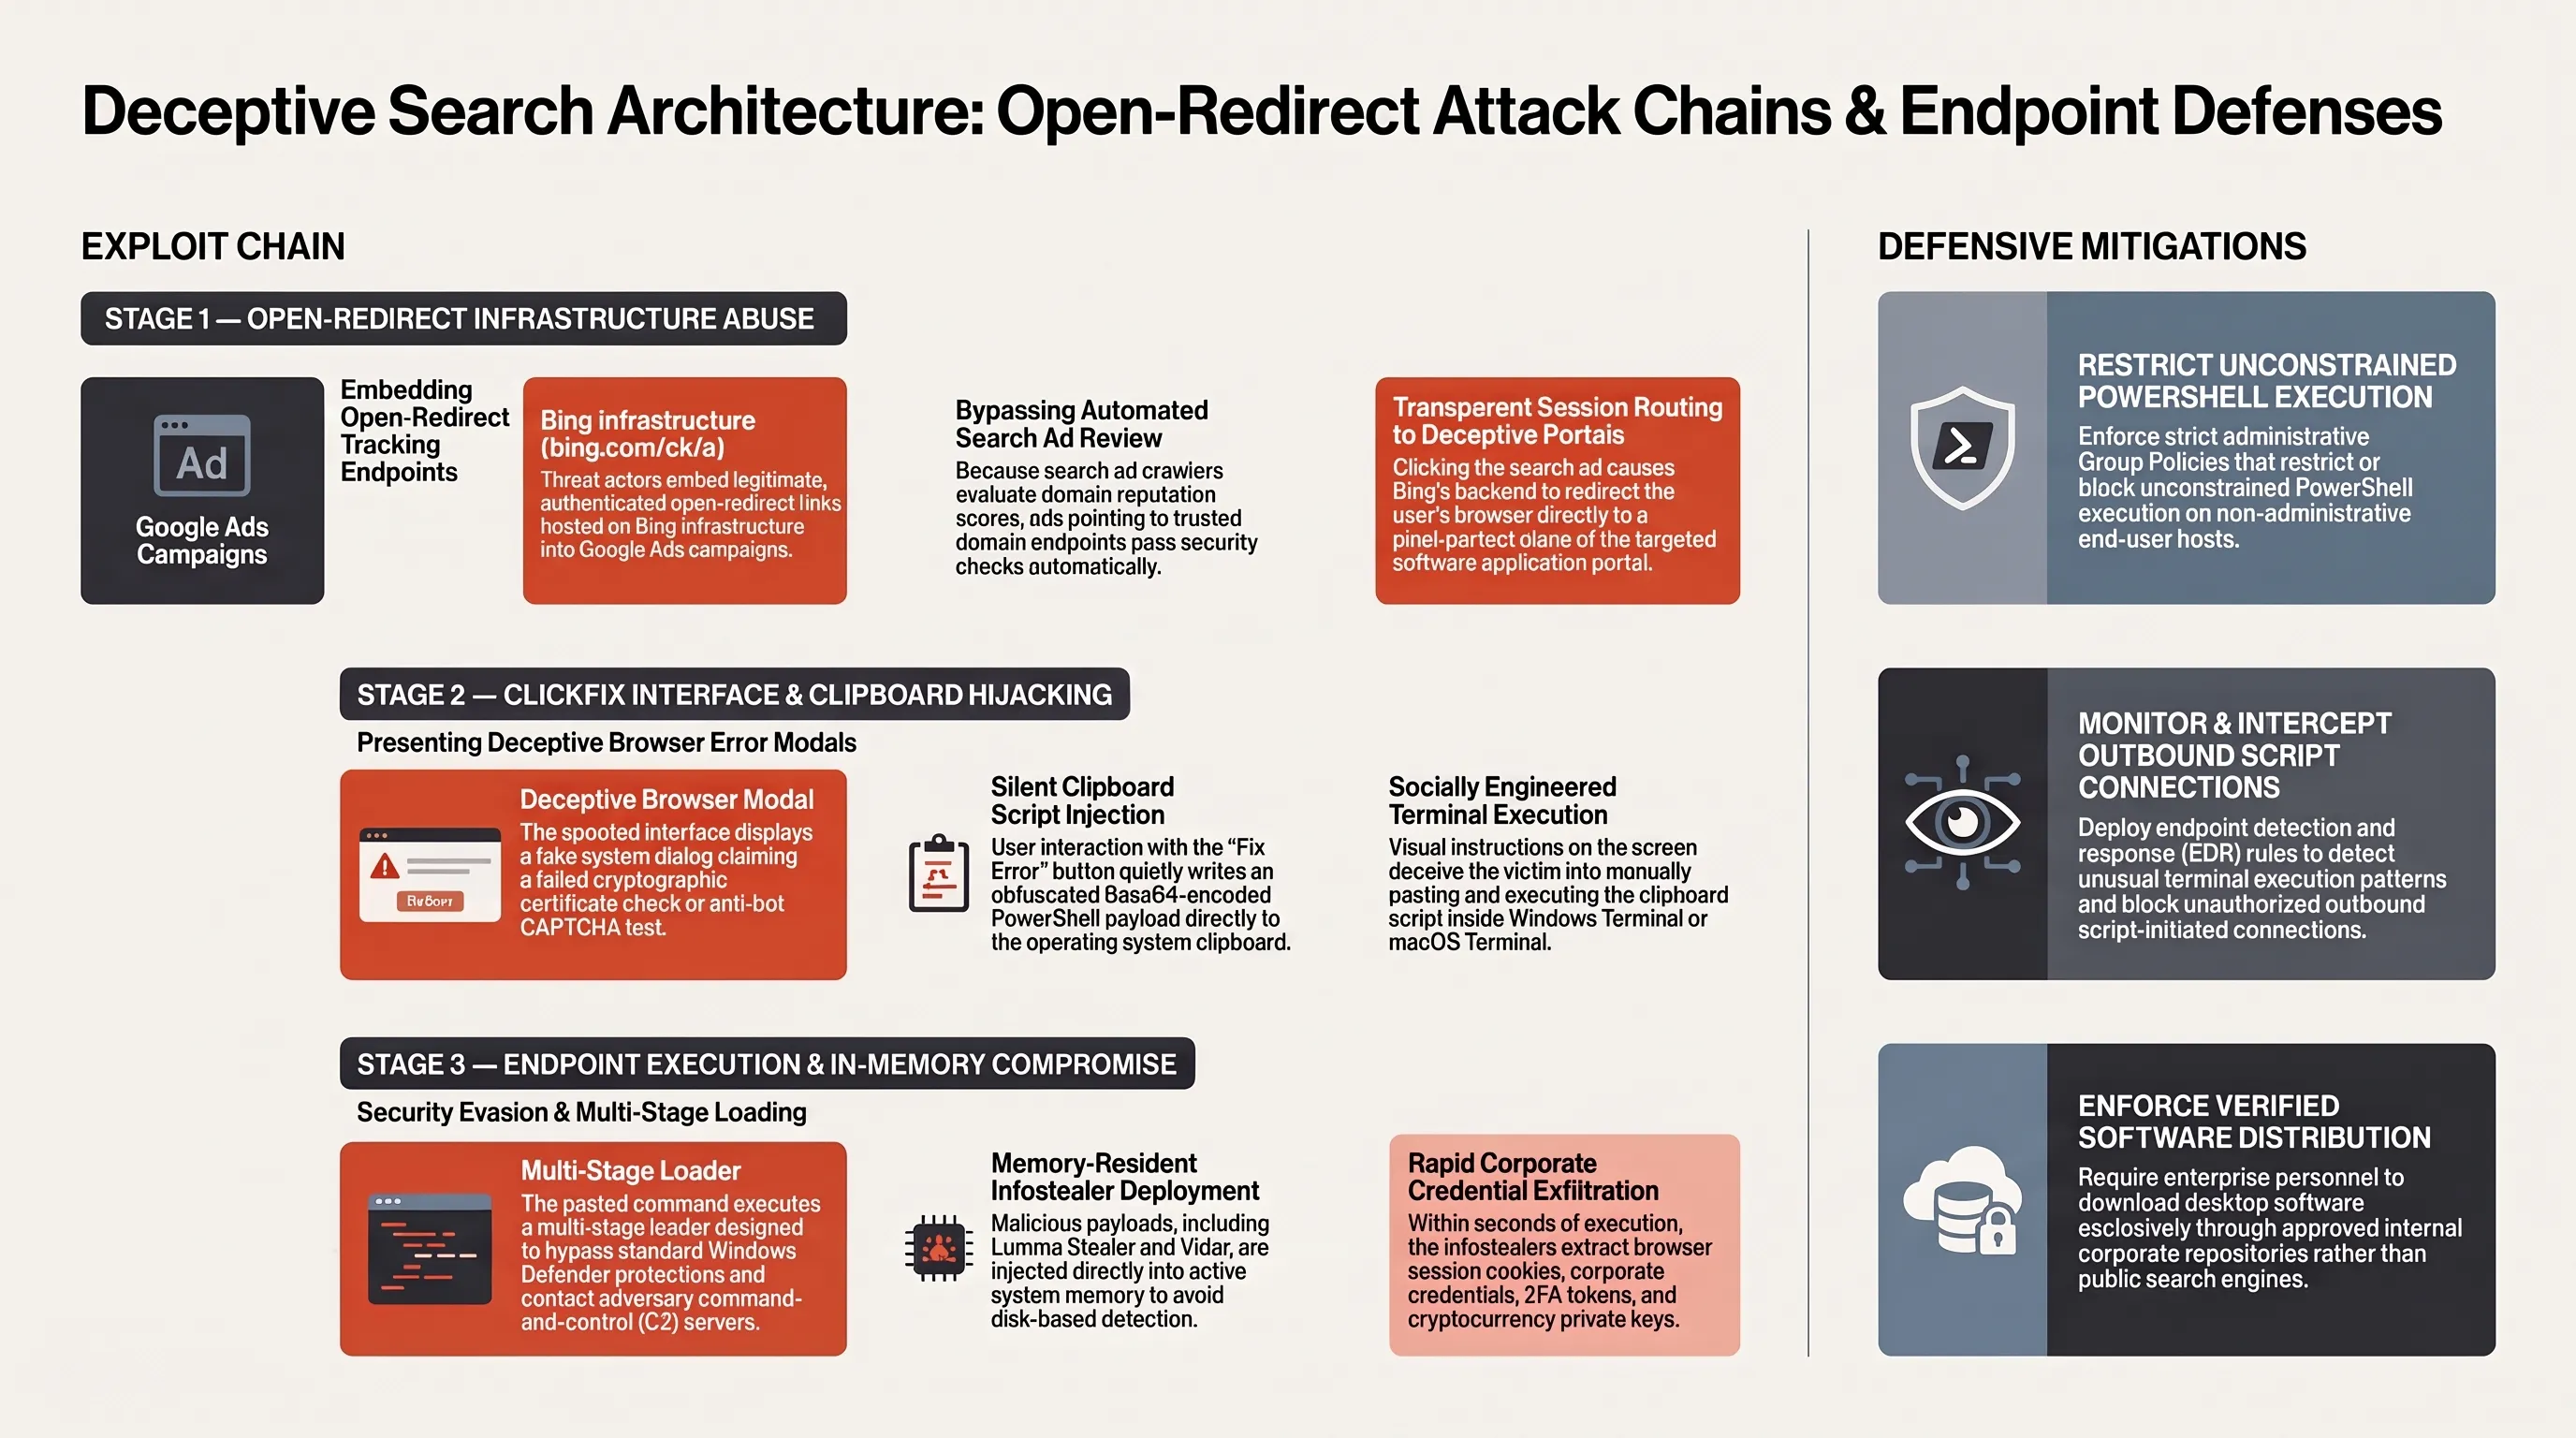
در حالی که درگیریهای کینتیک زیرساختهای شرقی را هدف قرار میدهند، هکرهای اینترنتی در غرب از الگوهای رفتاری روزمره کاربران در موتورهای جستجو برای پیادهسازی کارزارهای نفوذ فوقالعاده پیچیده سوءاستفاده میکنند. پژوهشگران ارشد شرکتهای امنیت سایبری نظیر BleepingComputer و ThreatLocker از شناسایی یک شبکه بدافزاری بسیار هوشمند پرده برداشتند که با تصاحب جایگاههای تبلیغاتی در گوگل ادز (Google Ads)، کاربرانی را هدف میگیرد که به دنبال بارگیری نسخه ویندوز و مک هوش مصنوعی Claude شرکت آنتروپیک هستند.
نکته حیرتانگیز این کارزار، نحوه دور زدن اسکنرهای امنیتی گوگل است. مهاجمان به جای درج لینک مستقیم به دامنه آلوده خود در تبلیغات، از اندپوینتهای رسمی و معتبر بازهدایت موتور جستجوی بینگ مایکروسافت (همانند لینکهای سیستمی bing.com/ck/a) به عنوان لینک مقصد تبلیغ استفاده میکنند. از آنجا که دامنه bing.com از اعتبار بالایی در الگوریتمهای گوگل برخوردار است، تبلیغ بدون کوچکترین سوءظنی تایید شده و به نمایش درمیآید. اما هنگامی که کاربر روی تبلیغ کلیک میکند، سیستم بینگ او را به یک پورتال شبیهسازیشده فوقالعاده طبیعی از وبسایت آنتروپیک هدایت مینماید.
در این مرحله، هکرها از تکنیک مهندسی اجتماعی نوین «ClickFix» بهره میبرند؛ صفحهای جعلی به نمایش درمیآید که مدعی میشود به دلیل خطای امنیتی یا عدم تطابق گواهینامه مرورگر، کاربر باید روی دکمه «Fix Error» کلیک کرده و کد خطای کپیشده را درون ترمینال ویندوز (PowerShell) یا ترمینال مک پیست کند. در ظاهر این یک راهنمای عیبیابی ساده به نظر میرسد، اما کد کپیشده در کلیپبورد در واقع یک دستور رمزگذاریشده Base64 است که با اجرای آن، محافظتهای بومی سیستم دور زده میشود.
کد پیستشده بلافاصله تروجانهای سارق اطلاعات (Infostealers) نظیر Lumma Stealer و Vidar را دانلود کرده و کلیدهای خصوصی کیفپولهای رمزارز، نشستهای فعال مرورگر، پسوردهای ذخیرهشده و کوکیهای ورود به سامانههای شرکتی را استخراج میکند. کارشناسان به تمامی کاربران و مدیران شبکه توصیه اکید میکنند که برنامههای هوش مصنوعی را منحصراً از دامنههای رسمی شرکتی دانلود نمایند و از اجرای هرگونه دستوری در خط فرمان مرورگر شدیداً اجتناب ورزند؛ زیرا مهاجمان با مهندسی روانشناختی اعتماد، قربانی را وادار میکنند که خود طناب دار امنیتی سیستمش را محکم کند.
اما خطرات شبانه امشب به فیشینگ مرورگر ختم نمیشود؛ در اعماق شبکههای سازمانی، تجهیزات دسترسی از راه دور با یکی از بدترین فجایع نفوذ سال مواجه شدهاند.
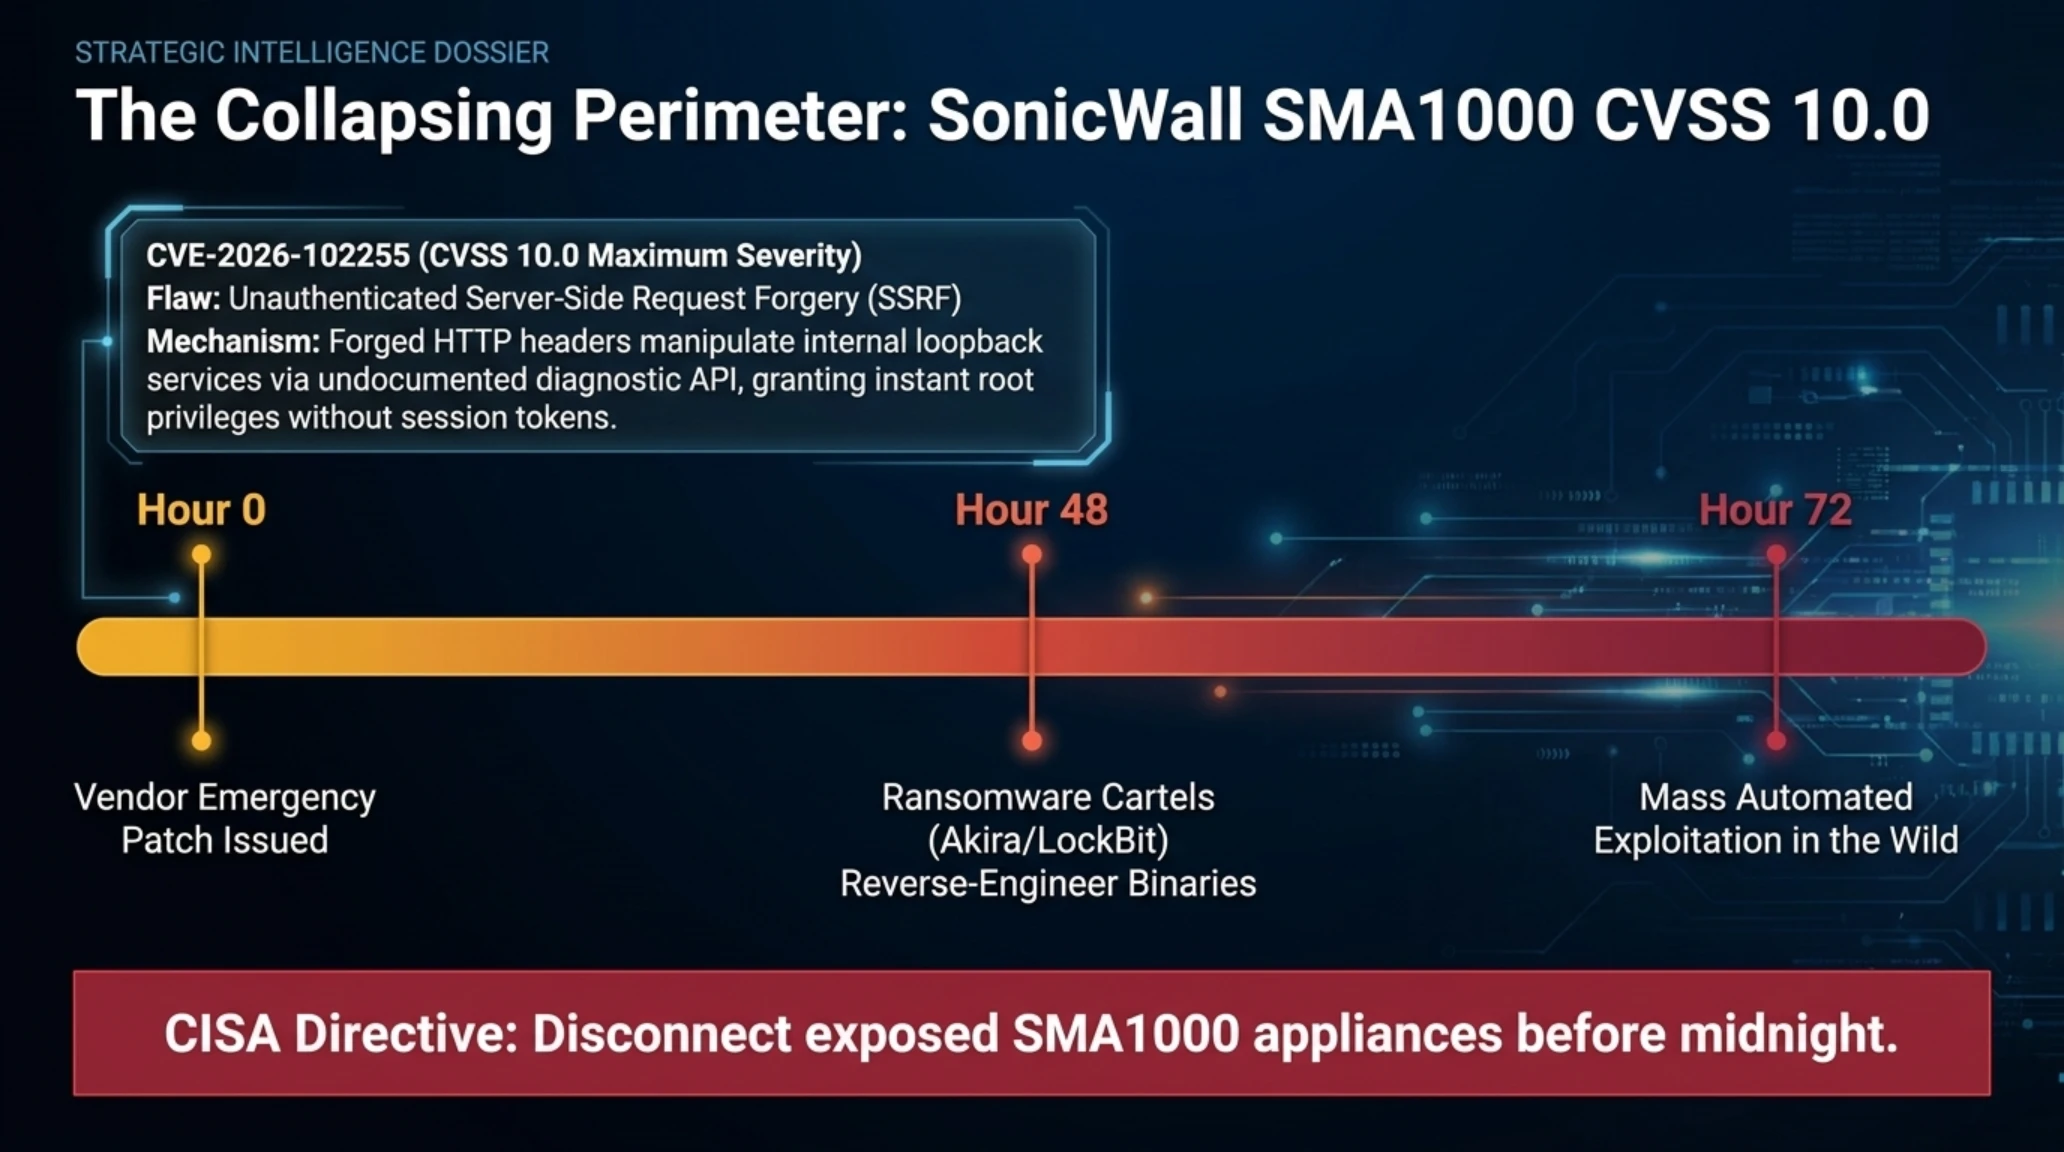
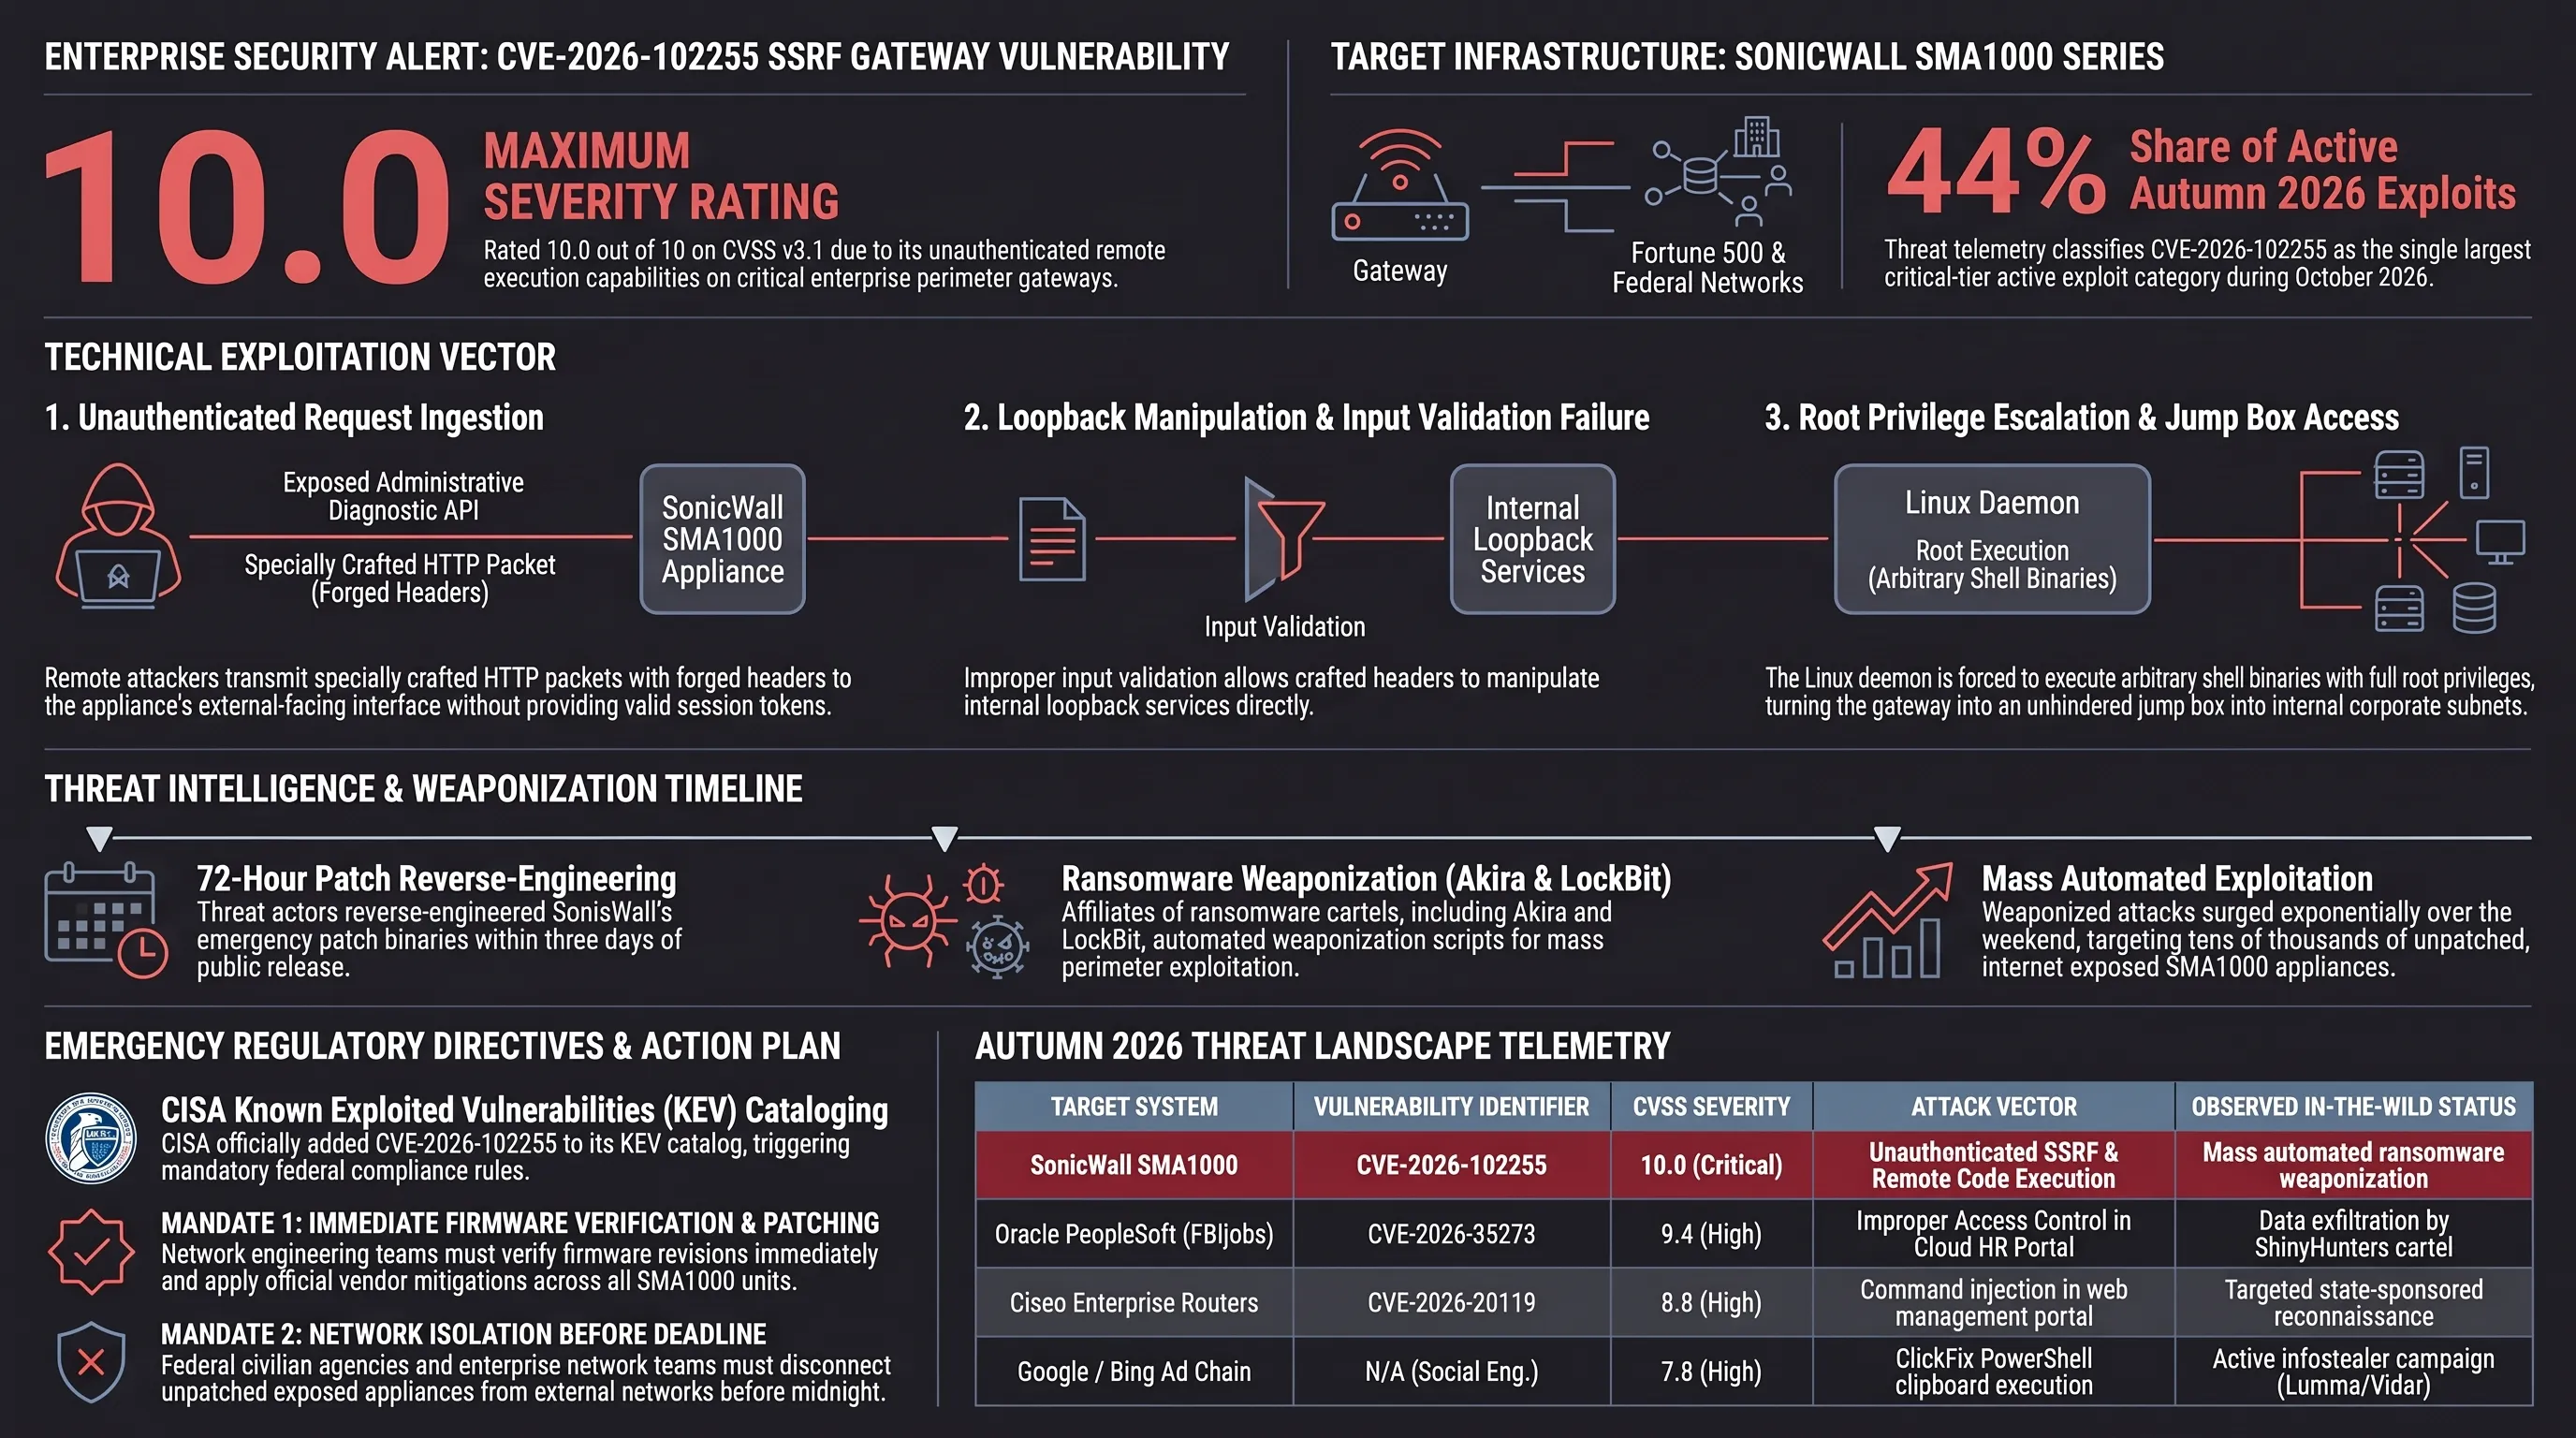
شرکت امنیتی سونیکوال (SonicWall) و آژانس امنیت زیرساخت و سایبری آمریکا (CISA) هشداری با بالاترین سطح فوریت فنی صادر کردند که نشان میدهد یک رخنه امنیتی بدون احراز هویت با نمره وخامت مطلق ۱۰ از ۱۰ (CVSS Score 10.0) تحت شناسه CVE-2026-102255 در گیتویهای سری SMA1000 به صورت گسترده توسط باندهای باجافزاری تحت بهرهبرداری فعال در سطح وب قرار گرفته است. این گیتویها در واقع شاهراههای ورود کارمندان، مهندسان و مدیران دورکار به شبکههای فوقمحرمانه، سرورهای فایل و اتوماسیونهای صنعتی سازمانها محسوب میشوند.
اگرچه سونیکوال چند روز قبل وصله امنیتی اضطراری برای رفع این نقص منتشر کرده بود، اما هکرها با مقایسه کدهای وصله و مهندسی معکوس فرمور، ظرف ۷۲ ساعت اکسپلویت عملیاتی آن را تولید کرده و به سوی دهها هزار تجهیز متصل به اینترنت که هنوز بهروزرسانی نشدهاند، هجوم بردند. این آسیبپذیری که از تلفیق جعل درخواست سمت سرور (SSRF) و بایپس اعتبارسنجی ریشه میگیرد، به مهاجم اجازه میدهد بدون در دست داشتن هیچ رمز عبوری، فرامین مخرب خود را با دسترسی ادمین ریشه (Root) روی سیستم عامل دستگاه اجرا کند و فایروال را به پلی امن برای نفوذ به دیتاسنتر تبدیل سازد.
تجهیزات SMA1000 به عنوان دروازه ترافیک VPN شبکههای حیاتی عمل میکنند و هنگامی که کنترل این دروازه به دست مهاجمان بیفتد، کل ترافیک رمزگذاریشده سازمان در برابر چشمان هکرها عریان میشود. گزارشهای زنده نشان میدهند که هکرها در حال مستقر ساختن باجافزارها و استقرار درهای پشتی (Backdoors) دائمی در شبکههای قربانی هستند. CISA به تمامی نهادهای دولتی و پیمانکاران دفاعی تا پایان امشب فرصت داده است که این تجهیزات را یا بلافاصله به آخرین نگارش آپدیت کنند و یا موقتاً دسترسی آنها را از بستر اینترنت عمومی قطع نمایند؛ هشداری که نشاندهنده ابعاد فاجعهبار این آسیبپذیری در مقیاس زیرساختهای ملی است.
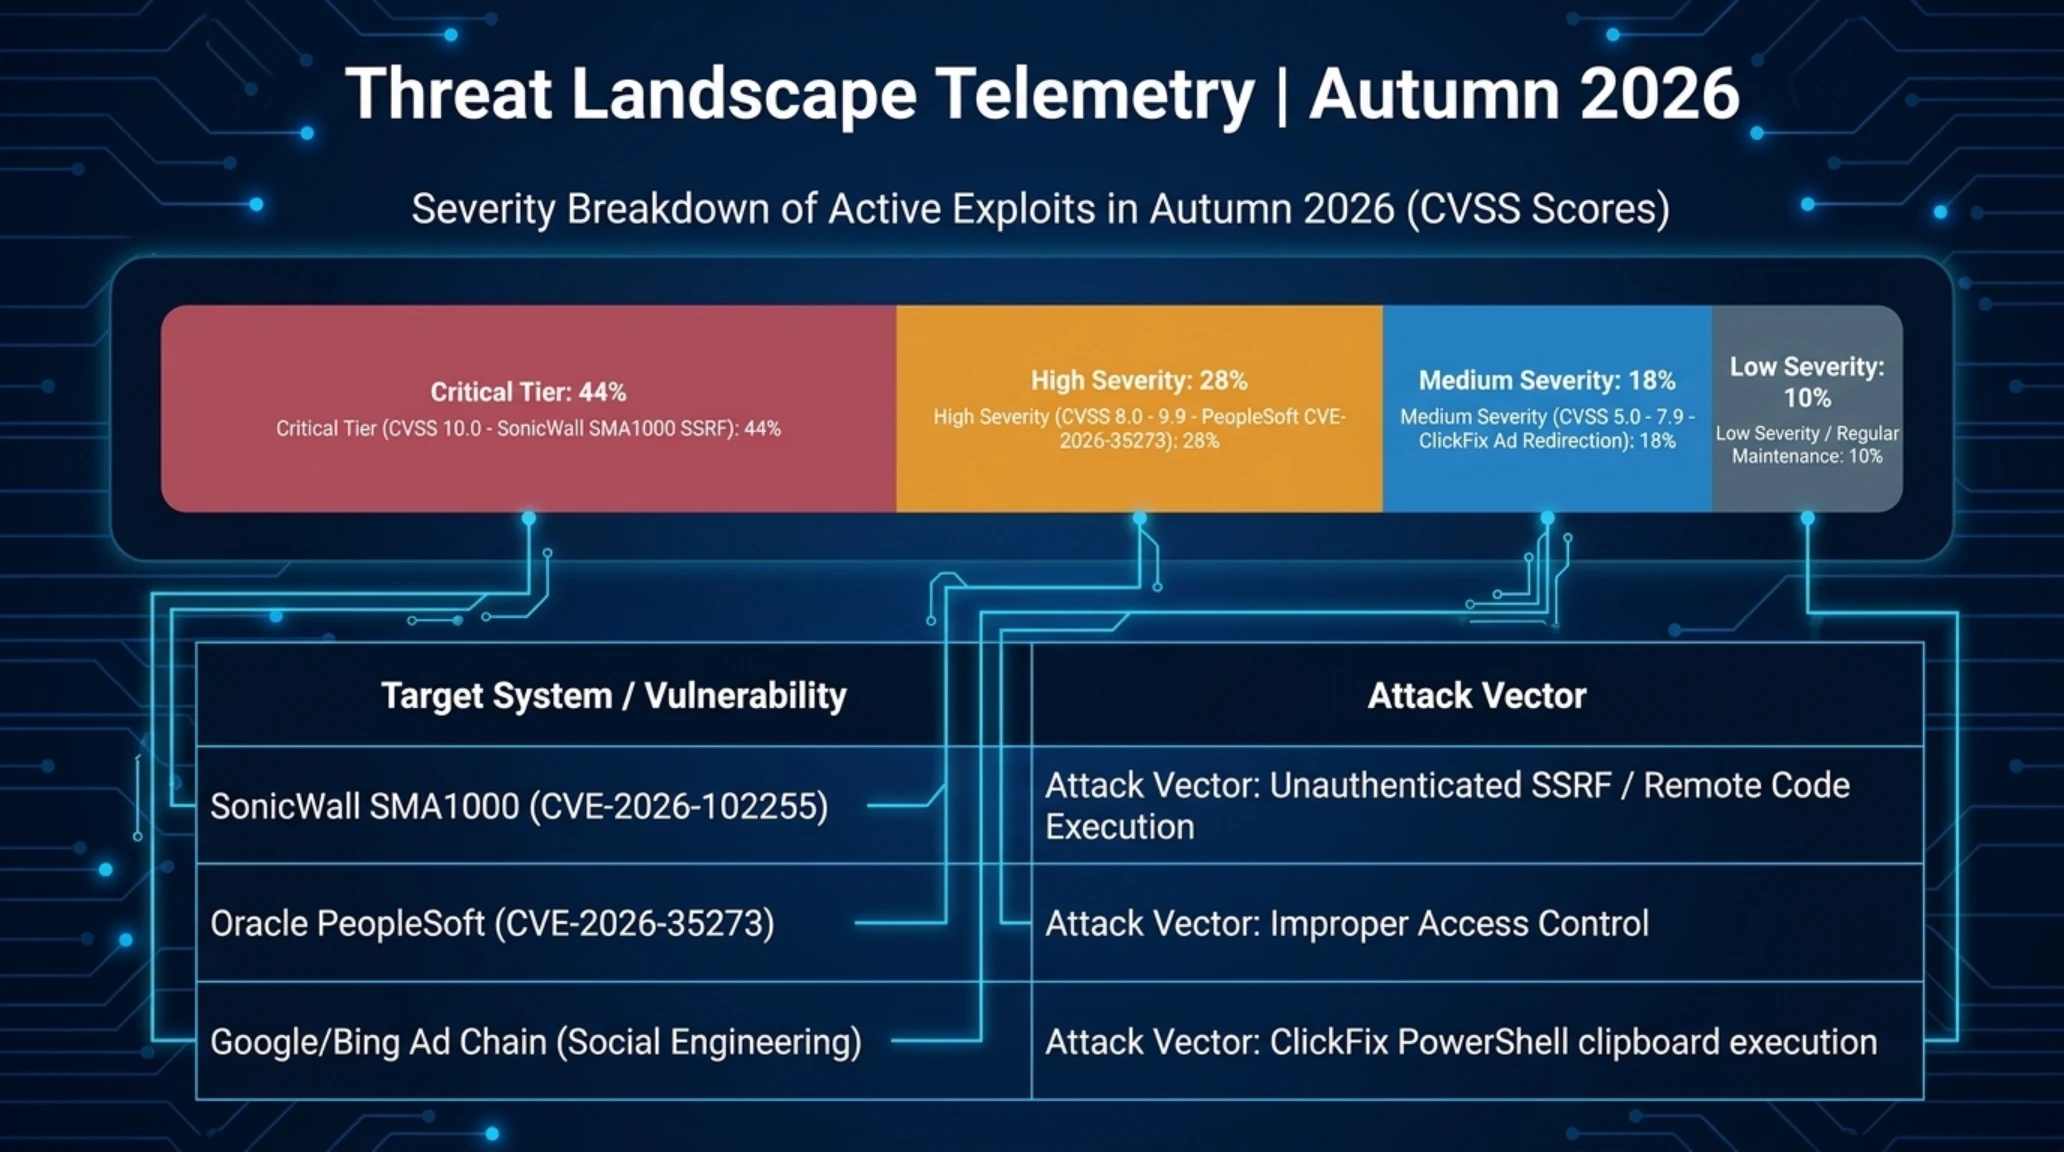
دماسنج بحرانهای سایبری | تحلیل آماری آسیبپذیریها و تهدیدات پاییزی
| سامانه هدف | شناسه آسیبپذیری | درجه وخامت CVSS | شیوه نفوذ مهاجم | وضعیت بهرهبرداری در وب |
|---|---|---|---|---|
| SonicWall SMA1000 | CVE-2026-102255 | 10.0 بحرانی مطلق | بایپس احراز هویت و اجرای کد از راه دور SSRF | اکسپلویت فعال و انبوه توسط باجافزارها |
| Oracle PeopleSoft (FBI) | CVE-2026-35273 | 9.4 بحرانی بالا | نقص کنترل دسترسی در ماژول پرسنلی ابری | سرقت دادههای پورتال کاریابی فدرال |
| زنجیره فریب Google/Bing | N/A (مهندسی اجتماعی) | 7.8 مخاطره شدید | کلیکفیکس با اسکریپت آلوده پاورشل | کارزار فعال با هدف دسکتاپهای Claude |
| تجهیزات زیرساخت سیسکو | CVE-2026-20119 | 8.8 ریسک بالا | تزریق دستورات در پنل وببیس مدیریتی | پچ امنیتی اضطراری در حال انتشار |
دادههای فوق اثبات میکنند که سرعت تسلیح آسیبپذیریها توسط هکرها پس از انتشار پچ، به کمتر از ۷۲ ساعت کاهش یافته است. این حقیقت تلخ ایجاب میکند که مدیران شبکه زمان پاسخدهی به پچها را از هفتهها به ساعات اولیه کاهش دهند.
پس از بررسی پروندههای داغ پدافند سایبری، در بخش سوم به تحولات مهیج دنیای سرگرمی و تغییرات بزرگ تقویم انتشار بازیهای AAA میپردازیم.
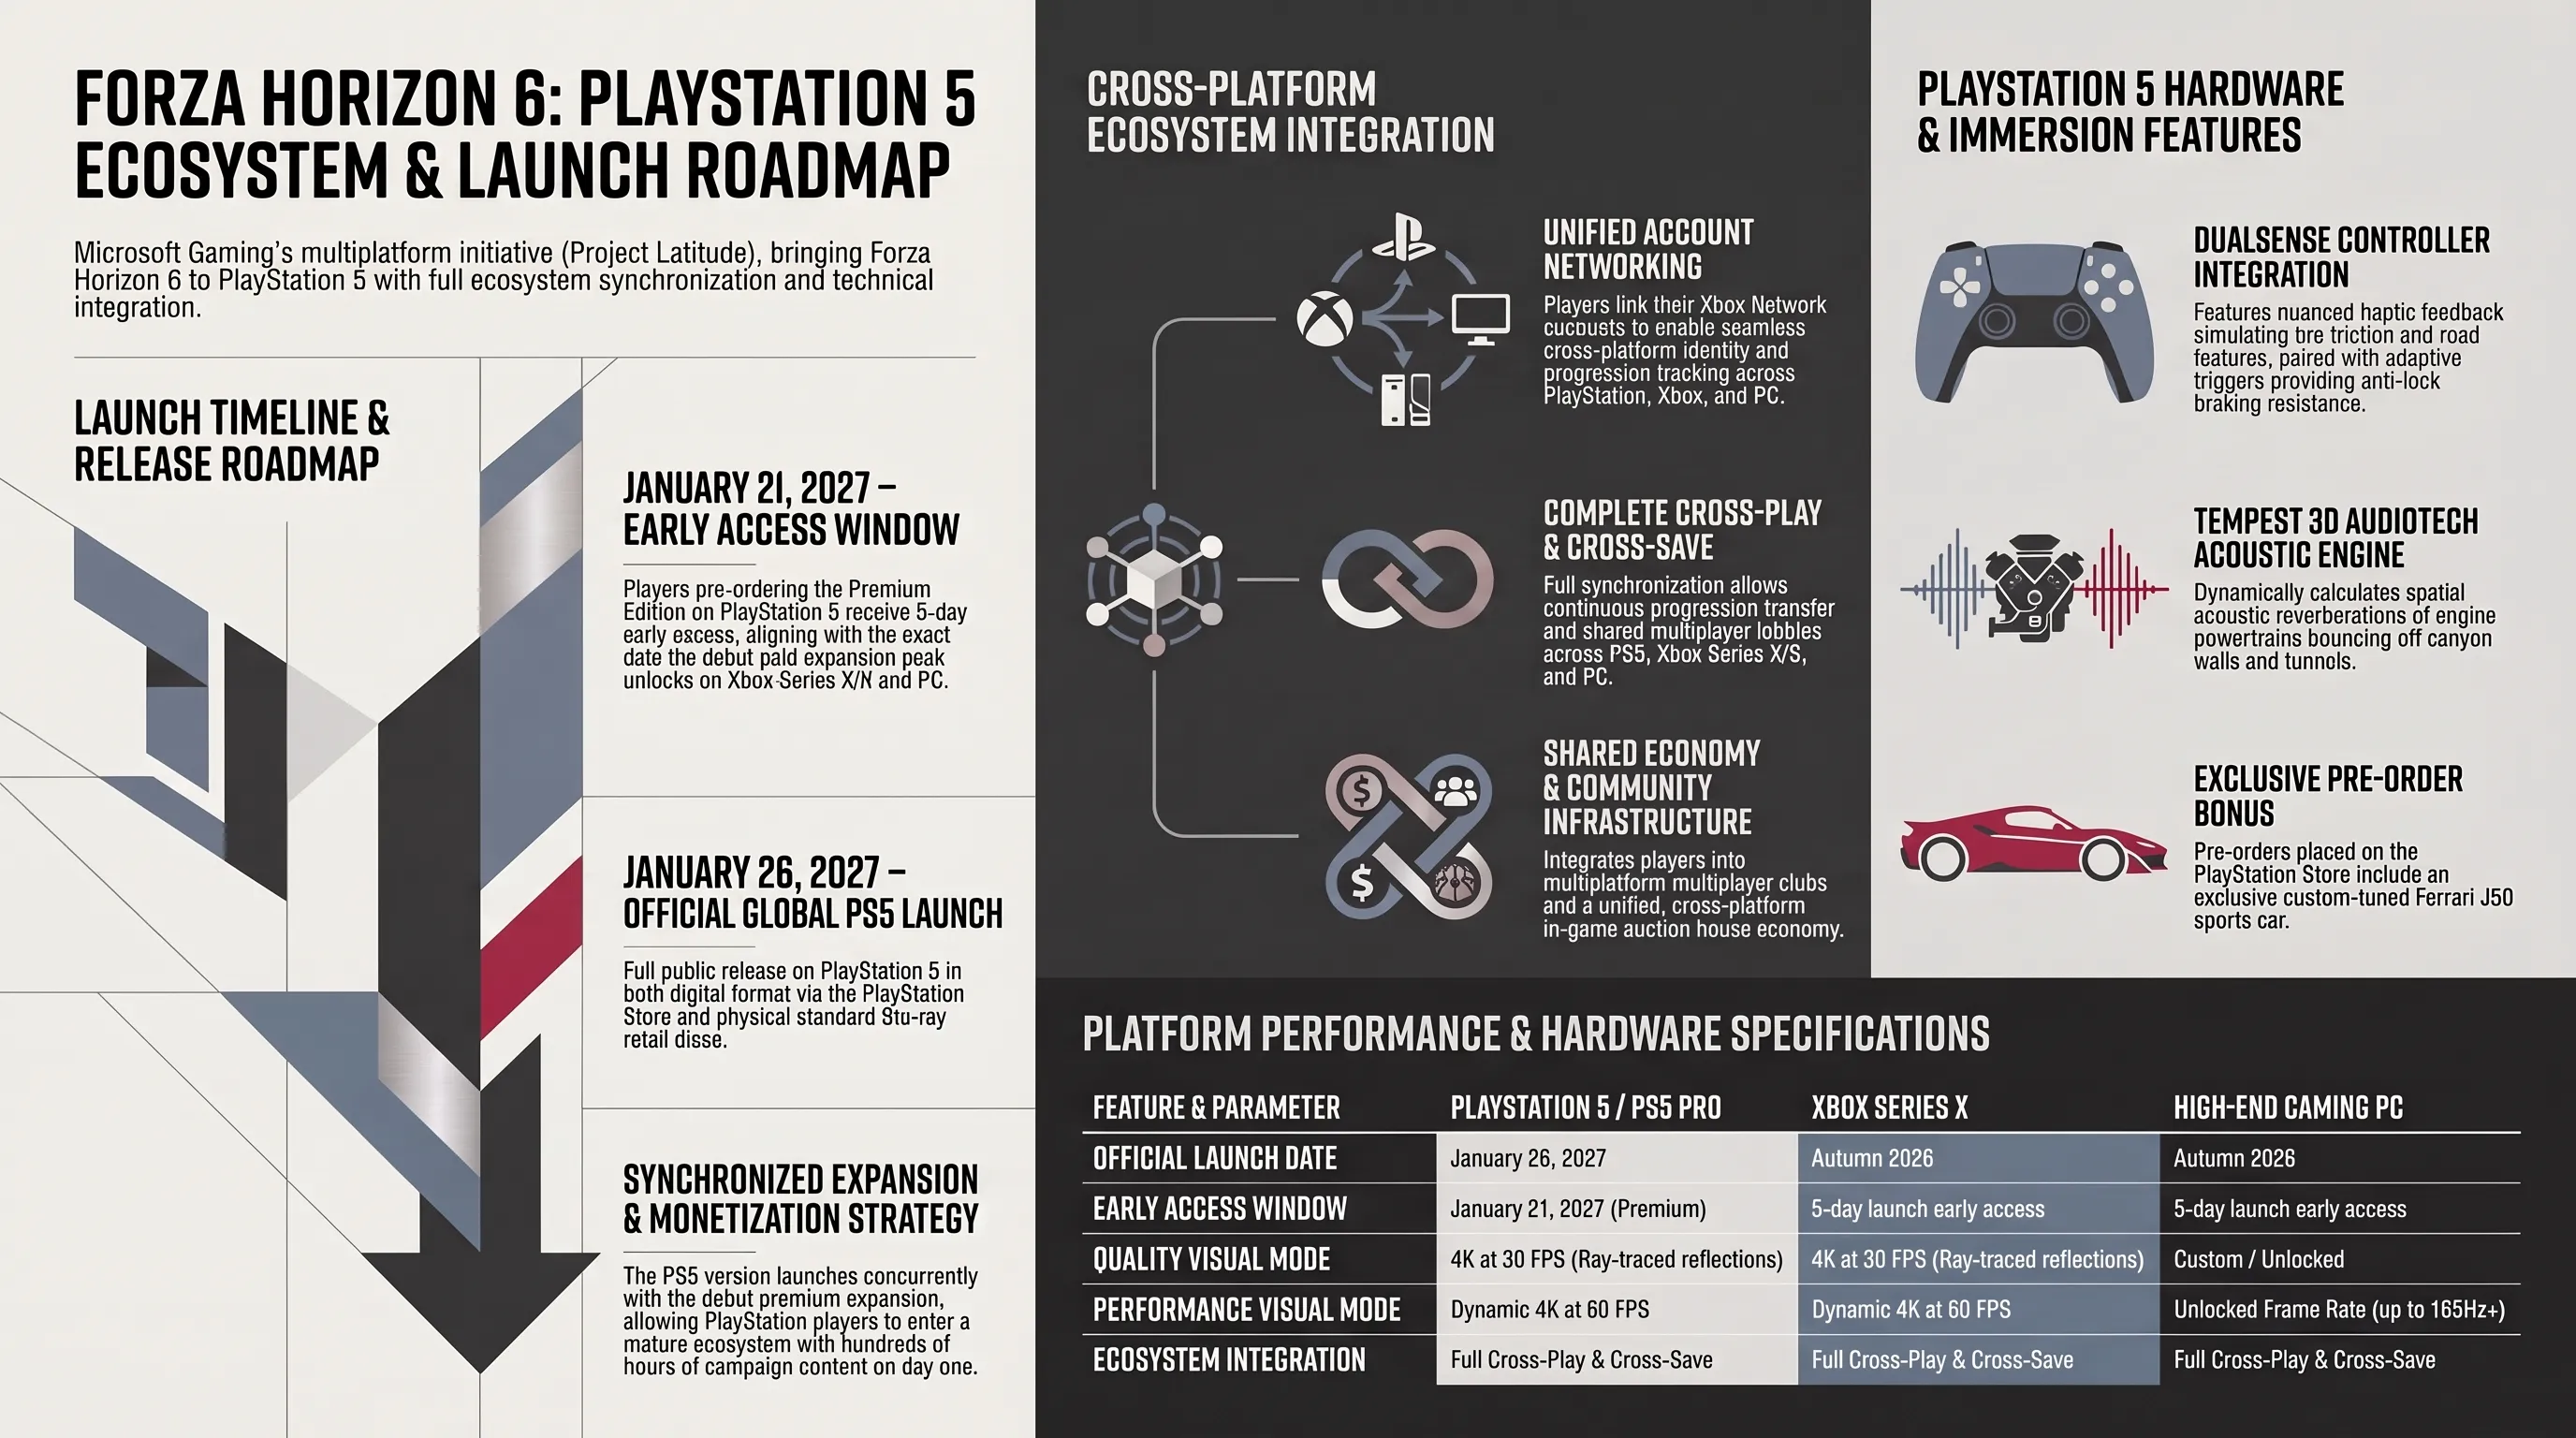
شامگاه یکشنبه در دنیای کنسولهای بازی با انتشار اخباری غیرمنتظره همراه بود که نشاندهنده تغییر استراتژی انتشار فرستپارتی مایکروسافت روی پلتفرم رقیب سنتیاش، سونی است. استودیوی بریتانیایی Playground Games و مدیران ارشد مایکروسافت گیمینگ رسماً تایید کردند که عرضه نسخه پلیاستیشن ۵ شاهکار ریسینگ جهانباز Forza Horizon 6 با تاخیر مواجه شده و در تاریخ ۶ بهمن ۱۴۰۵ (۲۶ ژانویه ۲۰۲۷) در دسترس گیمرها قرار خواهد گرفت.
این تصمیم استراتژیک بخشی از پروژه بزرگتری موسوم به Project Latitude در مایکروسافت است که توسط ساتیا نادلا و فیل اسپنسر برای درآمدزایی حداکثری از آیپیهای انحصاری در پلتفرمهای رقیب دنبال میشود. خریداران نسخه Premium Edition بازی روی PS5 میتوانند ۵ روز زودتر و از ۲۱ ژانویه تجربه رانندگی در جهان چشمنواز بازی را آغاز کنند. این تاریخ دقیقاً مصادف با عرضه جهانی نخستین بسته الحاقی پولی (Debut Premium Expansion) بازی برای کاربران ایکسباکس سری ایکس/اس و کامپیوتر خواهد بود. بدین ترتیب، دارندگان پلیاستیشن ۵ میتوانند بازی را همزمان با یک محتوای داستانی، پیستهای تازه و نقشه جدید آغاز نمایند. علاوه بر این، سازندگان شایعات پیرامون عرضه دیجیتالی صِرف را رد کرده و اعلام کردند دیسک فیزیکی بلوری بازی نیز در فروشگاهها برای آرشیوداران و علاقهمندان به نسخههای فیزیکی عرضه خواهد شد.
توسعهدهندگان تایید کردهاند که فورزا هورایزن ۶ روی PS5 از قابلیت کراسپلی (Cross-Play) و کراس-سیو کامل با کامپیوتر و ایکسباکس پشتیبانی میکند و بازیکنان میتوانند کلابهای اتومبیلرانی مشترک تشکیل دهند. از منظر فنی، مهندسان پلیگراند با بهرهگیری از توانایی کنترلر DualSense سونی، فیدبک هپتیک فوقالعادهای را روی ترمزها و سطح جادههای آسفالت و شنی پیادهسازی کردهاند. بازی روی پلیاستیشن ۵ پرو و نسخه استاندارد دارای دو حالت گرافیکی شامل حالت Quality با کیفیت خارقالعاده 4K و نرخ ۳۰ فریم بر ثانیه با بازتابهای رهگیری پرتو (Ray Tracing) و حالت Performance با نرخ ۶۰ فریم روان خواهد بود. همچنین به عنوان پاداش پیشخرید در پلیاستیشن استور، خودروی مسابقهای انحصاری Ferrari J50 با تیونینگ اختصاصی به گاراژ بازیکنان افزوده خواهد شد.
علاوه بر جنبههای گرافیکی، مهندسان صداگذاری استودیو پلیگراند توجه ویژهای به تراشه صوتی Tempest 3D در معماری کنسول پلیاستیشن ۵ داشتهاند؛ بهگونهای که طنین غرش پیشرانههای ۱۲ سیلندر در محیطهای کوهستانی و پژواک سیستم اگزوز خودروها در تونلها با دقت سهبعدی بینظیری بازسازی شده است. از دیدگاه تجاری، عرضه بازی همزمان با نخستین بسته الحاقی پولی تضمین میکند که خریداران نسخه PS5 از همان روز نخست به صدها ساعت مسابقه چالشبرانگیز و خودروهای نمادین دسترسی داشته باشند و از چرخه بهروزرسانیهای ماهانه ایکسباکس عقب نمانند.
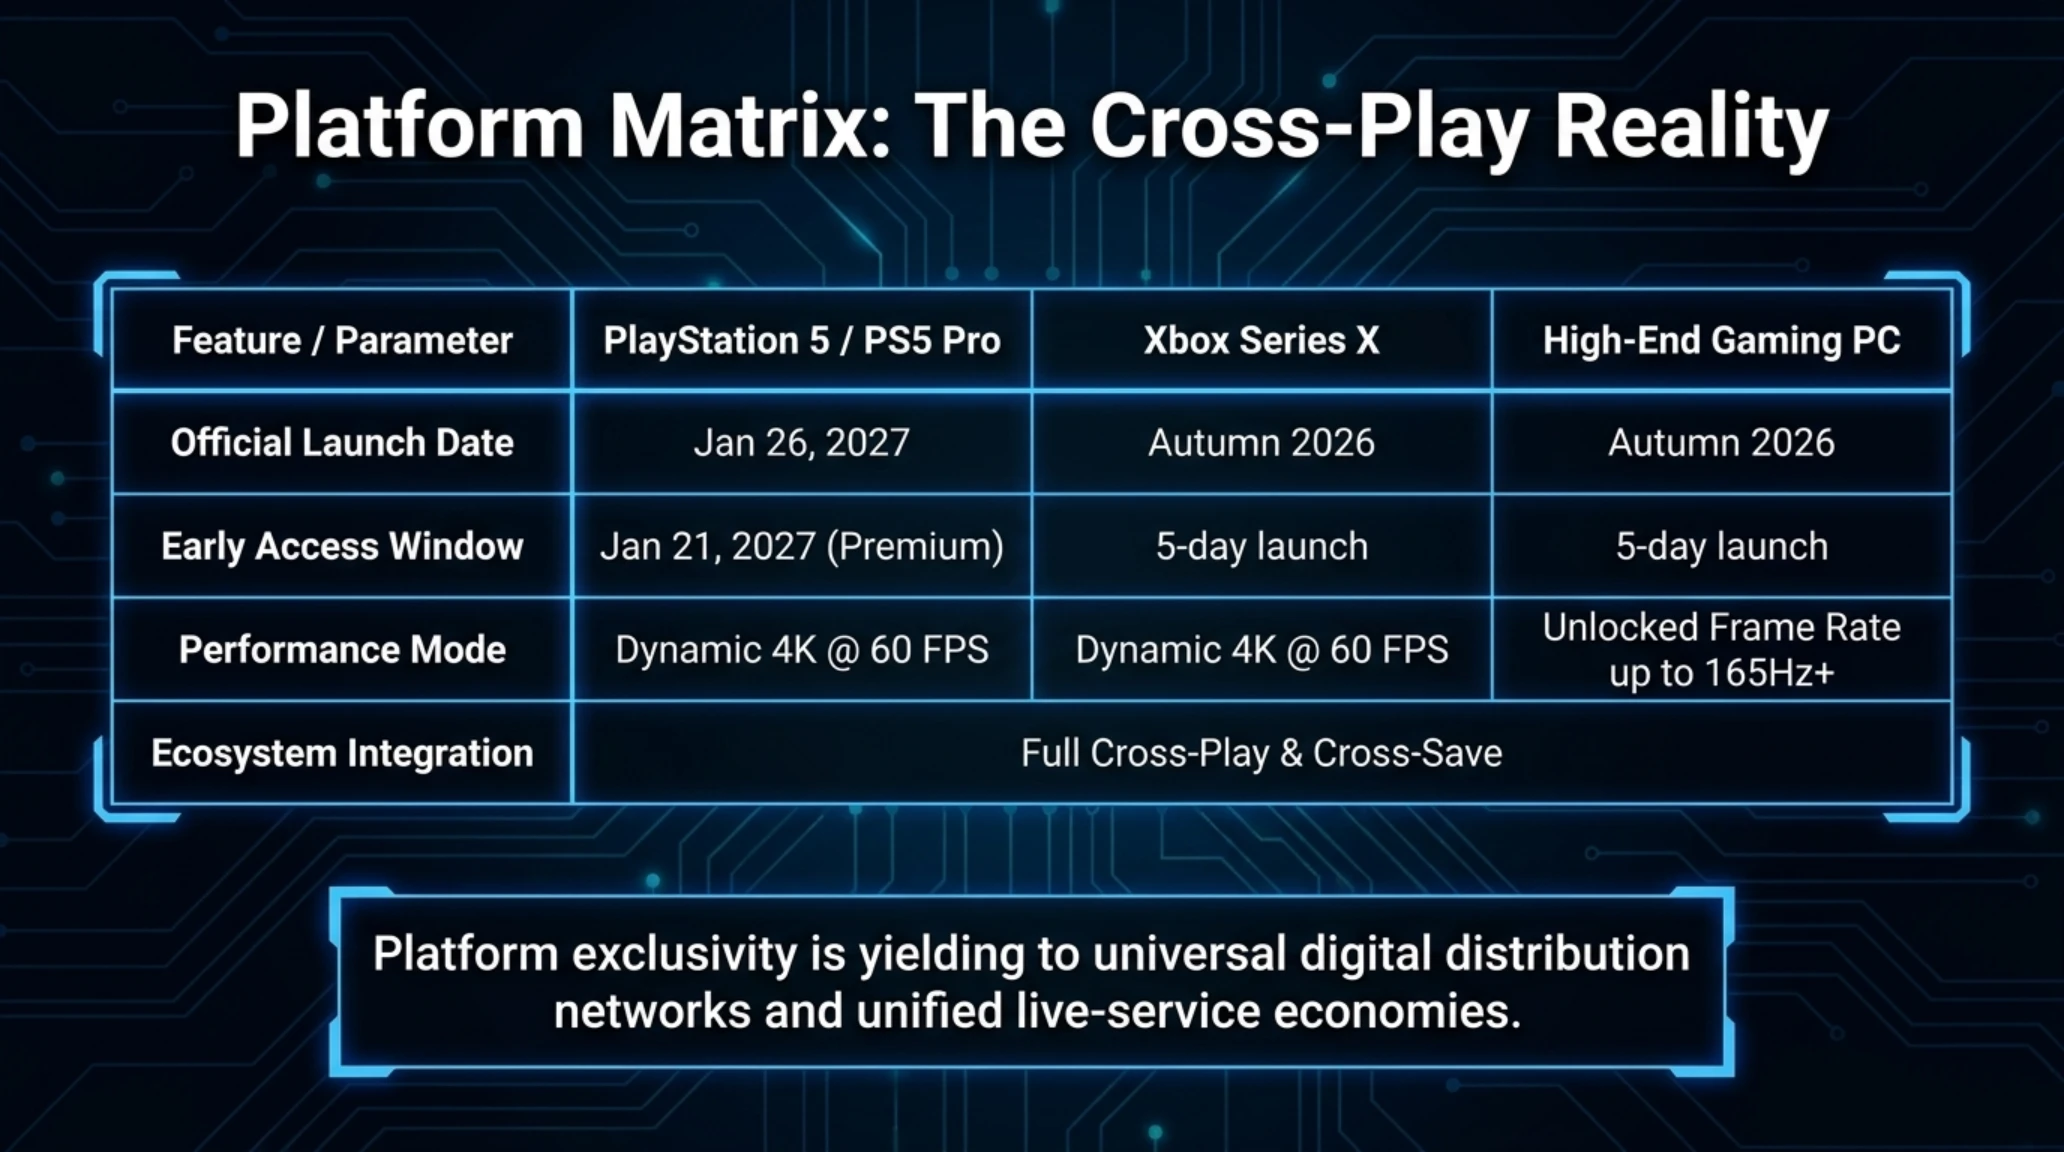
مشخصات فنی و مقایسه پلتفرمها | فورزا هورایزن ۶ روی کنسولها
| ویژگی و مشخصه | نسخه پلیاستیشن ۵ / پرو | نسخه ایکسباکس سری ایکس | نسخه کامپیوترهای شخصی (PC) |
|---|---|---|---|
| تاریخ عرضه رسمی | ۲۶ ژانویه ۲۰۲۷ (۶ بهمن ۱۴۰۵) | عرضه شده در پاییز ۲۰۲۶ | عرضه شده در پاییز ۲۰۲۶ |
| دسترسی زودهنگام | از ۲۱ ژانویه (نسخه پریمیوم) | ۵ روز پیش از عرضه جهانی | ۵ روز پیش از عرضه جهانی |
| حالت Performance | رزولوشن داینامیک 4K با ۶۰ فریم | 4K داینامیک با ۶۰ فریم بر ثانیه | نرخ فریم آنلاک تا ۱۶۵ هرتز |
| پشتیبانی از کراسپلی | کامل با ایکسباکس و رایانه شخصی | کامل با پلیاستیشن و رایانه شخصی | کامل با تمامی پلتفرمهای کنسولی |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
در حالی که طرفداران سرعت تاریخ انتشار فورزا روی کنسول سونی را علامتگذاری میکنند، در اردوگاه نینتندو مصاحبهای هیجانانگیز درباره مرزهای فنی کنسول نسل جدید سوییچ ۲ سروصدای زیادی به پا کرده است.
نشریه معتبر ورایتی (Variety) گفتگوی تفصیلی و اختصاصی خود با دوون پریچارد (Devon Pritchard)، رئیس جدید شعبه آمریکای نینتندو، را منتشر ساخت. در بخشی از این مصاحبه که بازتاب خیرهکنندهای در شبکههای اجتماعی داشت، خبرنگار ورایتی مستقیماً از پریچارد پرسید: «آیا کنسول نسل جدید نینتندو سوییچ ۲ توانایی اجرای بازی بسیار مورد انتظار Grand Theft Auto VI را خواهد داشت و آیا نینتندو با راکاستار برای پورت این شاهکار همکاری میکند؟»
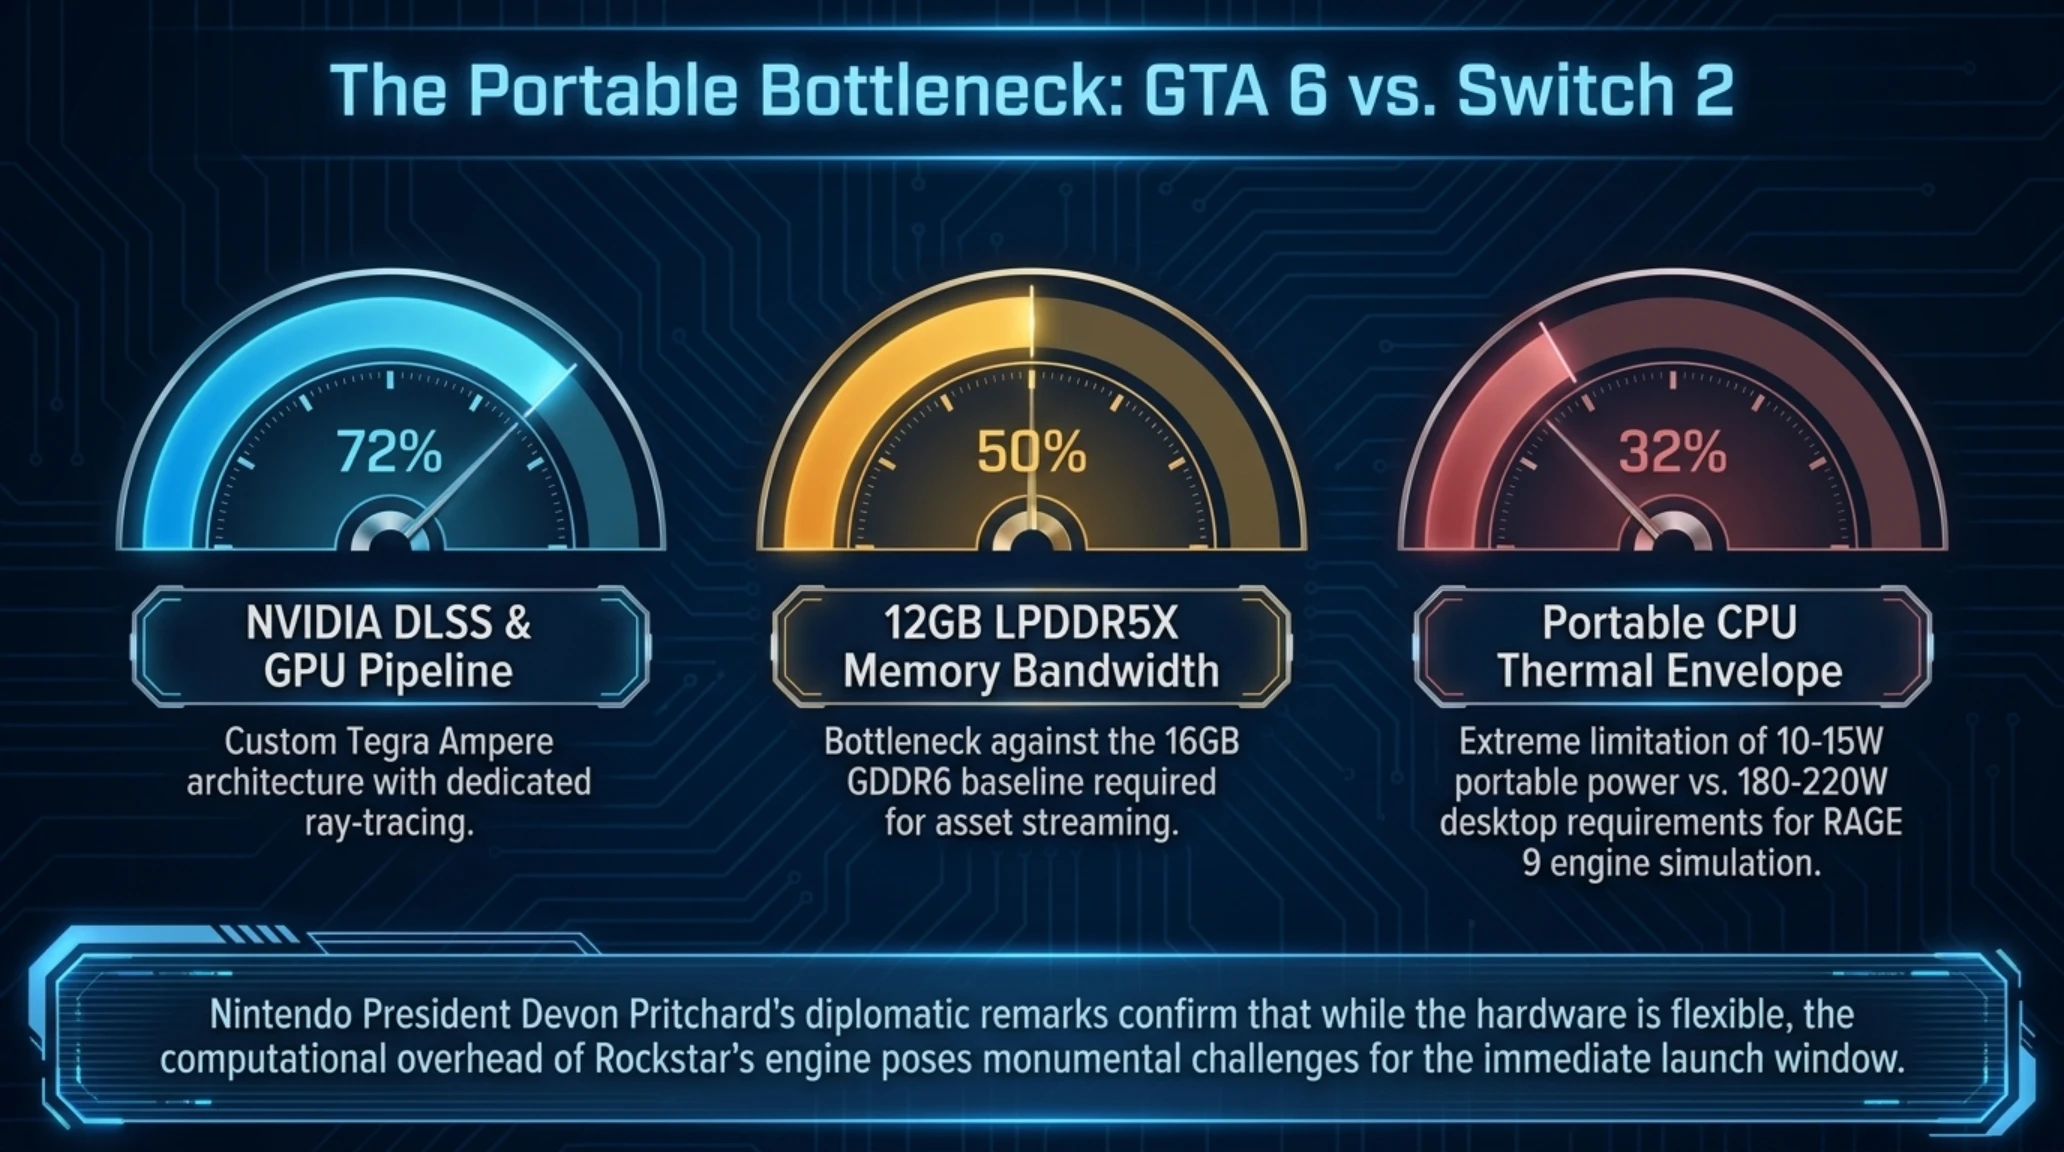
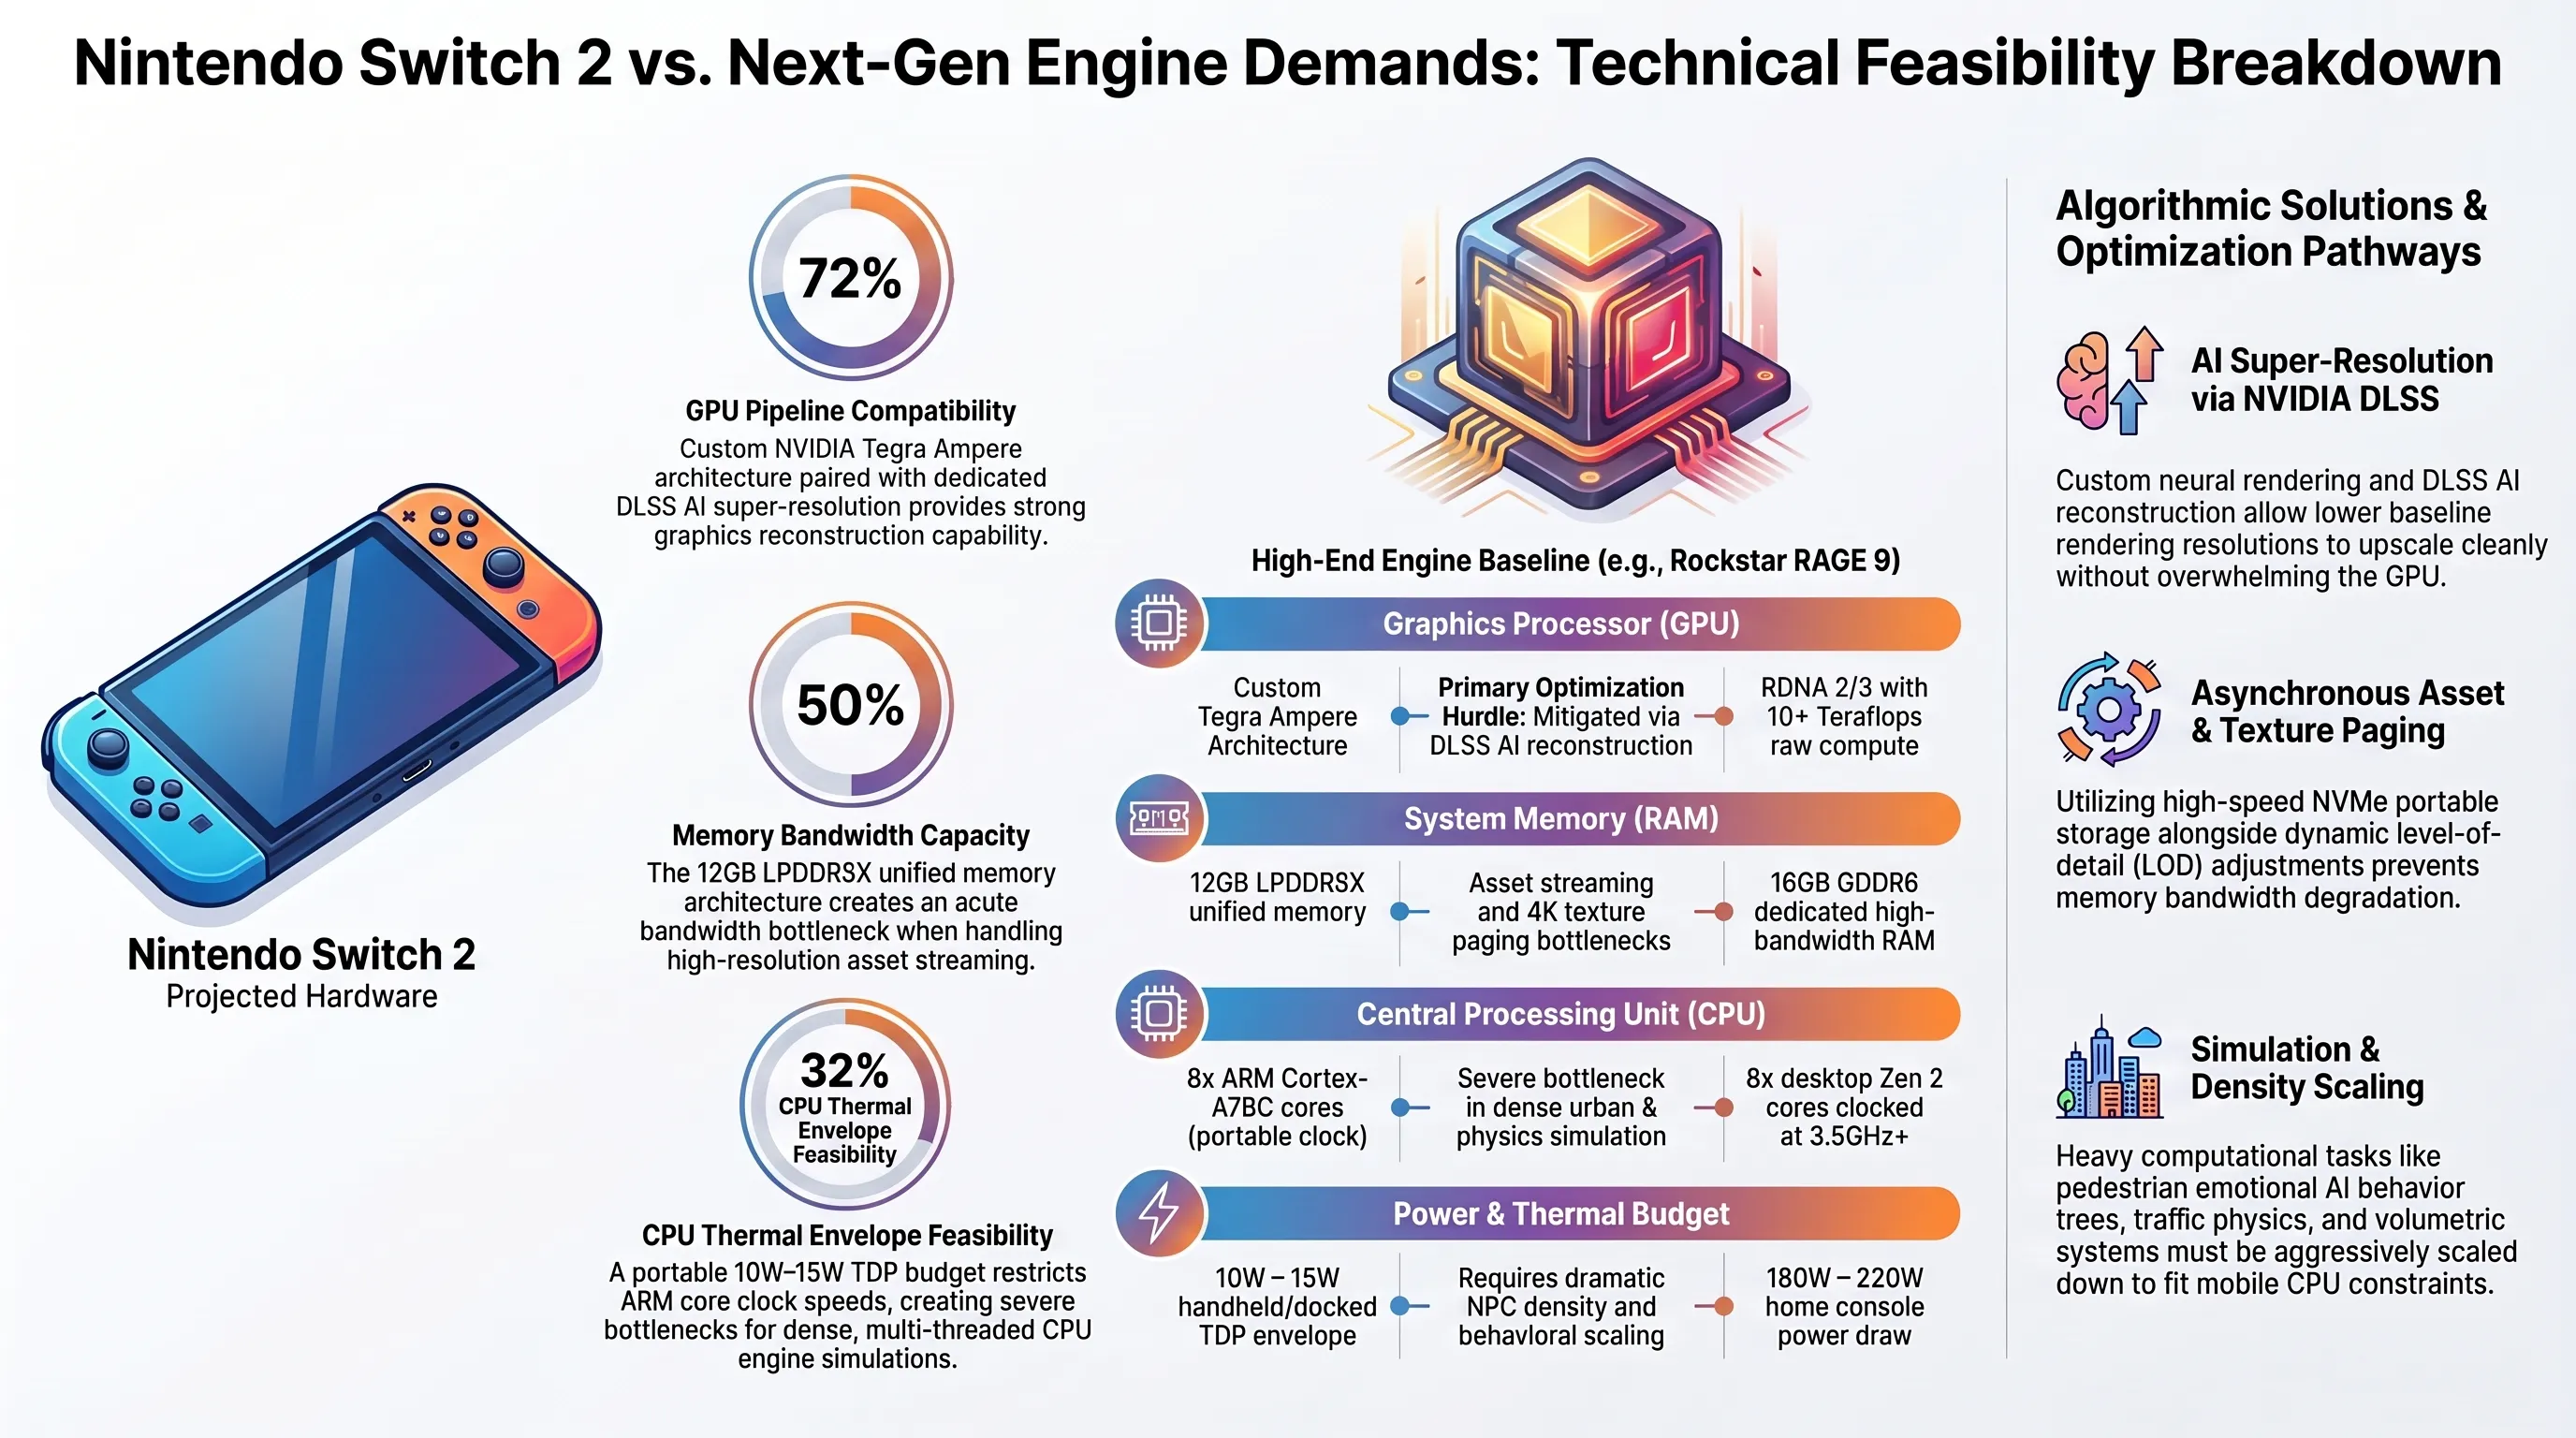
دوون پریچارد با ظرافتی دیپلماتیک و بدون رد کردن یا تایید مستقیم این فرضیه پاسخ داد: «تصمیمگیری پیرامون انتشار چنین پروژههای عظیمی تماماً در حوزه اختیارات شرکتهای تیک-تو اینتراکتیو و راکاستار گیمز قرار دارد؛ اما در حال حاضر نینتندو هیچ اطلاعیه رسمی برای اعلام در این زمینه ندارد. تمرکز ما همواره بر این بوده که قدرتمندترین و در عین حال بهینهترین بستر سختافزاری را برای خلق تجربههای شگفتانگیز برای بازیکنان فراهم کنیم». تحلیلگران حوزه سختافزار در نینتندو لایف و دیجیتال فاندری تاکید میکنند که اگرچه چیپست کاستوم تگرا با پشتیبانی از هستههای رهگیری پرتو و فناوری سوپررزولوشن DLSS انویدیا قدرت اجرای بازیهای روز را به سوییچ ۲ میآورد، اما موتور فیزیک سنگین، رندرینگ آب و هوایی نسل نهم و هوش مصنوعی پرتراکم شهر وایسسیتی، نیازمند حافظه رم و توان پردازشی فراتر از یک کنسول دستی باتریمحور است.
موتور بازیسازی اختصاصی راکاستار (RAGE 9) برای شبیهسازی سیستم رفتار ترافیک، تعاملات عاطفی انپیسیها و تخریبپذیری فیزیکی، نیازمند توان پردازشی سنگین چندرشتهای پردازنده مرکزی (CPU) است؛ بخشی که در کنسولهای دستی به دلیل مهار حرارتی و مصرف بهینه باتری، در فرکانسهای به مراتب پایینتری نسبت به کنسولهای خانگی ۱۸۰ واتی عمل میکند. علاوه بر این، محدودیت ۱۲ گیگابایت حافظه رم اشتراکی LPDDR5X در سوییچ ۲ در برابر ۱۶ گیگابایت حافظه فوقسریع GDDR6 در PS5، پورت مستقیم این عنوان را بدون دانگرید سنگین غیرممکن میسازد.
کارشناسان نتیجه میگیرند که گیمرها نباید در پنجره انتشار اولیه GTA 6 در پاییز ۲۰۲۶ انتظار نسخه نینتندو سوییچ ۲ را داشته باشند و اولویت نخست راکاستار، استخراج حداکثر توان از کنسولهای پلیاستیشن ۵ و ایکسباکس سری ایکس خواهد بود؛ هرچند یک پورت اختصاصی در سالهای ۲۰۲۷ یا ۲۰۲۸ با دانگرید تنظیمات گرافیکی یا استفاده از سرویسهای ابری کماکان ناممکن تلقی نمیشود.
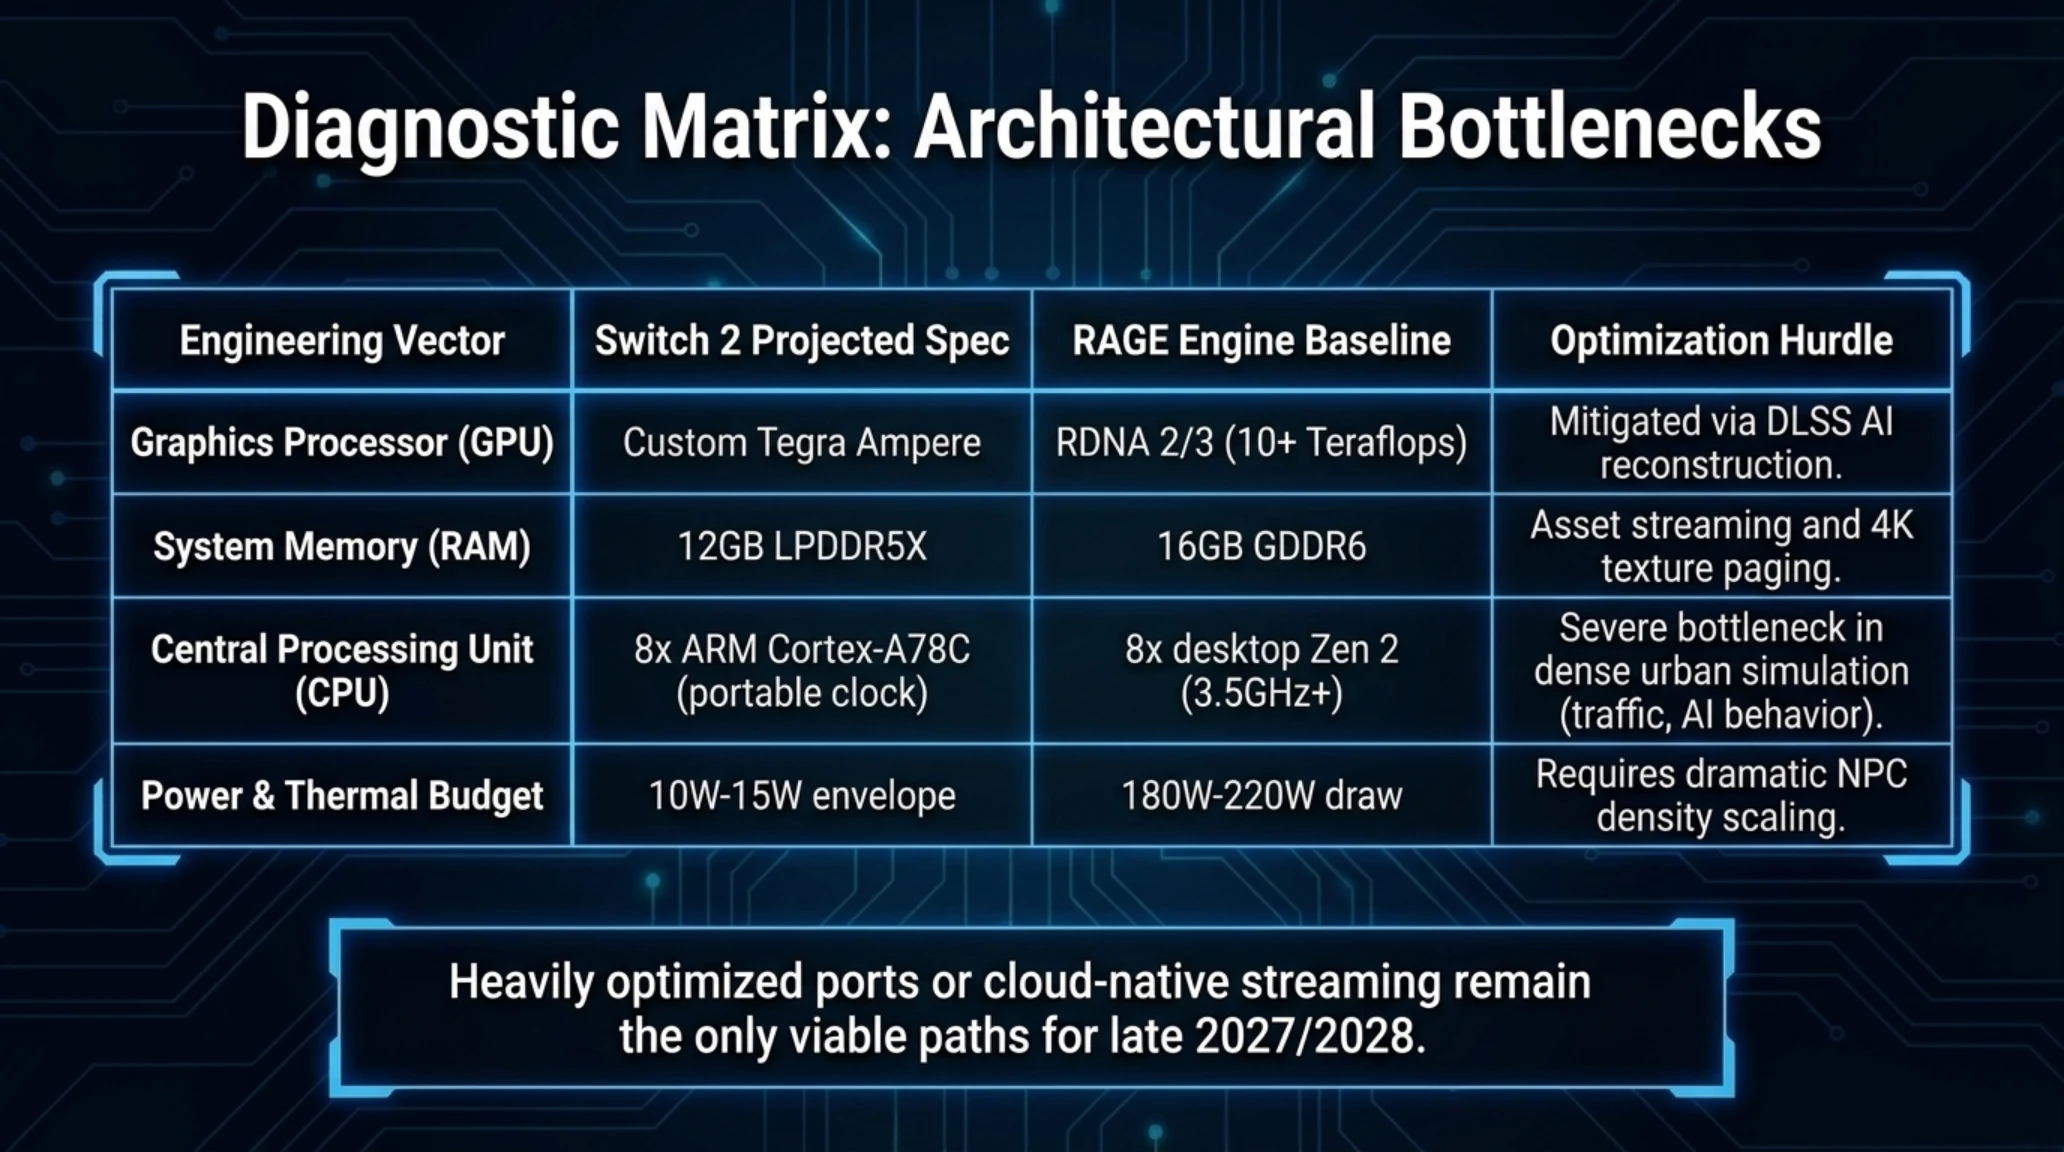
بررسی فنی سوییچ ۲ در برابر الزامات GTA 6 | ماتریس محدودیتها
| مؤلفه مهندسی | مشخصات پیشبینیشده سوییچ ۲ | الزامات پردازشی پایه موتور RAGE راکاستار | چالش اجرایی |
|---|---|---|---|
| پردازشگر گرافیکی (GPU) | تگرا مبتنی بر معماری Ampere انویدیا | معماری RDNA2/3 با بیش از ۱۰ ترافلاپس توان خام | حل مشکل با هوش مصنوعی DLSS |
| حافظه رم اجرایی | ۱۲ گیگابایت LPDDR5X مشترک | ۱۶ گیگابایت GDDR6 با پهنای باند بسیار بالا | کمبود حافظه برای بافتهای 4K |
| پردازنده مرکزی (CPU) | ۸ هسته کورتکس A78C با کلاک پرتابل | ۸ هسته زن ۲ دسکتاپی با فرکانس بالای ۳.۵ گیگاهرتز | گلوگاه محاسباتی فیزیک و هوش مصنوعی |
| مصرف انرژی و حرارت | ۱۰ الی ۱۵ وات در حالت دستی و داک | ۱۸۰ الی ۲۲۰ وات مصرف برق کنسولهای خانگی | نیاز به دانگرید سنگین شبیهسازی شهری |
تحلیلهای فوق نشان میدهند که اگرچه سوییچ ۲ یک جهش سختافزاری عظیم نسبت به نسل پیشین است، اما برای عناوین فوقسنگین جهانباز نسل دهم، سازندگان نیازمند ترفندهای مهندسی عمیقی برای غلبه بر محدودیتهای حرارتی و مصرف انرژی خواهند بود.
جمعبندی رویدادهای شامگاه ۱۱ اکتبر ۲۰۲۶ نشاندهنده تغییر ماهیت بنیادین امنیت و اقتصاد دیجیتال است. هنگامی که یک حمله پهپادی میتواند قدرتمندترین سوپرکامپیوترهای آموزش هوش مصنوعی یک کشور را به تلی از خاکستر بدل کند، و همزمان در سوی دیگر جهان یک آسیبپذیری در گیتوی شبکه به هکرها دسترسی مستقیم به دادههای فوقمحرمانه میدهد، مشخص میشود که عصر تفکیک امنیت فیزیکی از امنیت سایبری به پایان رسیده است. در حوزه گیمینگ نیز، پذیرش کراسپلی توسط غولهای صنعتی و تلاش برای انطباق سختافزارهای هیبریدی با سنگینترین بازیهای تاریخ، گواهی بر همگرایی بیسابقه اکوسیستمهای نرمافزاری و سختافزاری است.
صنعت فناوری در پاییز ۲۰۲۶ با شتابی سرسامآور در حال دگرگونی است؛ جایی که زیرساختهای فناوری اطلاعات دیگر جزیرههای امن و دورافتاده نیستند، بلکه مستقیماً در کانون مناقشات ژئوپلیتیک، رقابتهای تسلیحاتی اطلاعاتی و الگوهای نوین درآمدزایی پلتفرمی قرار گرفتهاند. شرکتهایی که نتوانند پدافند سایبری خود را با سرعت استقرار اکسپلویتهای ۷۲ ساعته منطبق سازند، قربانیان نخست این عصر بیرحم خواهند بود. این رویدادها نشان میدهند که در دنیای بههمپیوسته کنونی، حفاظت از سامانههای نرمافزاری و سختافزاری مستلزم هماهنگی لحظهای تیمهای مهندسی، متخصصان امنیت شبکه و استراتژیستهای کلان سازمانهاست تا تابآوری دیجیتال در برابر تهدیدات ناشناخته تضمین گردد.
دیدگاه راهبردی تحریریه تکینپلاس | تحلیل تکین از نبردهای هیبریدی و اکوسیستم گیمینگ
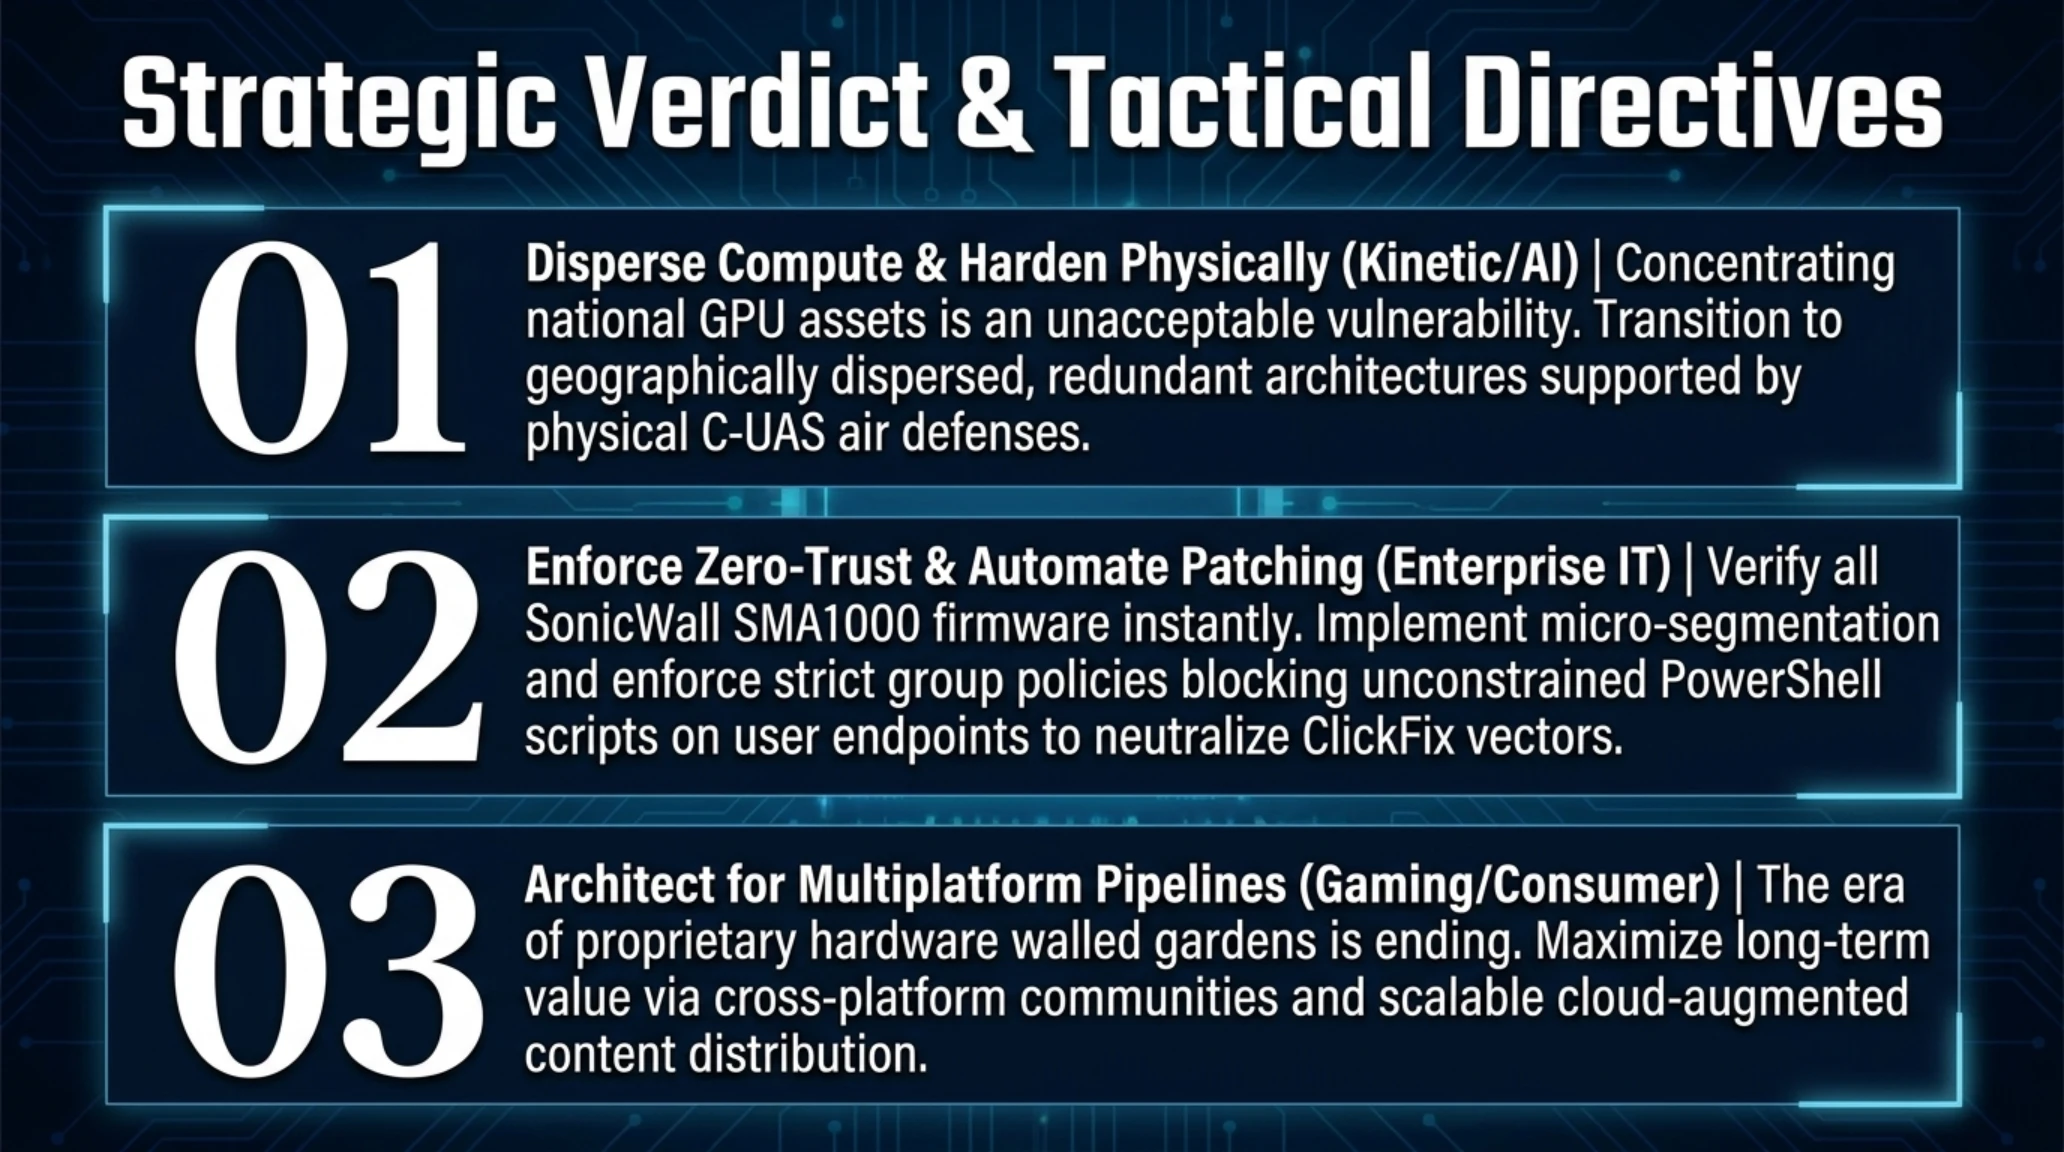
تولد دکترین جنگ کینتیک علیه هوش مصنوعی: اصابت پهپادها به دیتاسنتر ساسوو زنگ خطری جدی برای تمامی کشورهای جهان است. دیگر نمیتوان مزارع پردازشی عظیم را صرفاً با دیوارهای آتش نرمافزاری محافظت کرد. هوش مصنوعی امروز به مثابه صنایع موشکی و پالایشگاههای نفت تلقی میشود و تمرکز زیرساختهای آموزش مدل در نقاط محدود جغرافیایی، یک خطای فاحش راهبردی به شمار میآید. کشورها باید به سمت معماریهای توزیعشده ابری و پدافند هوایی اختصاصی برای دیتاسنترهای ملی حرکت کنند.
پایان قطعی انحصارهای ابدی در کنسولها: تاریخ ۲۶ ژانویه ۲۰۲۷ و حضور پرچمدار مسابقهای مایکروسافت روی کنسول رقیب سونی، سند رسمی تغییر پارادایم تجاری مایکروسافت است. ارزش در صنعت گیمینگ امروز نه در فروش جعبههای سختافزاری زیر تلویزیون، بلکه در شبکه مشترکین و فروش بستههای الحاقی و پرداختهای درونبرنامهای نهفته است. نینتندو نیز با سوییچ ۲ ناگزیر خواهد بود مرزهای پردازش ابری را برای اجرای عناوینی چون GTA 6 بپذیرد تا از جریان اصلی درآمدزایی عقب نماند.
گاهشمار زیر مهمترین نقاط عطف حوادث پدافندی و رویدادهای سرگرمی هفته دوم اکتبر ۲۰۲۶ را به تصویر میکشد.
گاهشمار رویدادها | جدول زمني و گاهشمار تحولات شبانه ۴ تا ۱۱ اکتبر ۲۰۲۶
| روز و تاریخ | رخداد برجسته | سازمانها و گروههای درگیر | پیامد استراتژیک در حوزه فناوری |
|---|---|---|---|
| چهارشنبه ۷ اکتبر | شناسایی بهرهبرداری از باگ PeopleSoft | پلیس فدرال FBI و پیمانکاران ابری | آغاز عملیات ضربتی دستگیری اعضای ShinyHunters |
| پنجشنبه ۸ اکتبر | حمله پهپادی اوکراین به مرکز ساسوو | نیروهای مسلح اوکراین و یاندکس روسیه | آتشسوزی سوپرکامپیوتر Chervonenkis و توقف آموزش مدل |
| جمعه ۹ اکتبر | انتشار پچ و آغاز اکسپلویت SonicWall | شرکت سونیکوال، CISA و باجافزارها | ثبت رکورد اکسپلویت نقص امنیتی با درجه ۱۰ ظرف ۷۲ ساعت |
| جمعه ۹ اکتبر | کشف کارزار بدافزاری ClickFix بینگ | پژوهشگران امنیت و گوگل ادز | سوءاستفاده از هوش مصنوعی کلاود برای سرقت کیفپولها |
| شنبه ۱۰ اکتبر | اعلام تاخیر Forza Horizon 6 روی PS5 | مایکروسافت گیمینگ و پلیگراند گیمز | تعیین موعد ۲۶ ژانویه ۲۰۲۷ با کراسپلی سراسری |
| یکشنبه ۱۱ اکتبر | مصاحبه رئیس نینتندو پیرامون GTA 6 | دوون پریچارد، نشریه ورایتی و راکاستار | شفافسازی چالشهای فنی سوییچ ۲ برای جهان وایسسیتی |
تلهمتری سایبری زیر از سنسورهای رادار امنیتی تکینپلاس، جریان ردگیری بستههای آلوده و رصد فرکانسهای عملیاتی را به نمایش میگذارد.
ترمینال سایبری | تلهمتری زنده پدافند شبانه و لاگ سنسورهای رادار
لاگهای فوق نشان میدهند که ابزارهای پدافند سایبری لحظهای از گزند امواج تهاجمی در امان نیستند و هوشیاری مداوم تنها راه صیانت از داراییهای سازمانی است.
بررسی این رخدادهای گوناگون نیازمند سنجش دقیق مزایا و پیامدهای فنی آنها در ماتریس تصمیمگیری است.
در چشمانداز کلان امنیتی، رخدادهای امشب نشان داد که سازمانها باید فرضیه نفوذ را به عنوان پیشفرض بپذیرند. تفکر سنتی که بر امنیت مرز شبکه تکیه داشت، در برابر اکسپلویتهای خودکار تجهیزات دسترسی از راه دور و مهندسی اجتماعی نوین به زانو درآمده است. مدیران ارشد فناوری اطلاعات در بخشهای دولتی و خصوصی موظفند مفاهیم ریزبخشبندی شبکه (Micro-segmentation)، ارزیابی مستمر ریسک و سامانههای کشف و پاسخ در نقاط پایانی (EDR) را نه به عنوان گزینههای اختیاری، بلکه به عنوان الزامات بقا در فضای مجازی پاییز ۲۰۲۶ مستقر سازند.
- دستگیری مهرههای اصلی ShinyHunters امنیت روانی و قضایی کاربران قربانی را افزایش میدهد.
- شفافسازی تاریخ انتشار فورزا روی PS5 سردرگمی بازیکنان را پایان داده و کراسپلی را تقویت میکند.
- افشای سریع کارزار ClickFix مانع از آلودگی گسترده رایانههای علاقهمندان به هوش مصنوعی شد.
- انتشار سریع پچ امنیتی توسط سونیکوال نقشه راه مشخصی را برای مقاومسازی درگاههای شبکه ارائه داد.
- فناوری DLSS در سوییچ ۲ امیدها را برای تجربه بهینه بازیهای سنگین مدرن روی کنسول دستی زنده نگاه میدارد.
- تخریب فیزیکی دیتاسنترهای یاندکس توسعه هوش مصنوعی را با توقف چندماهه و کمبود چیپ مواجه میسازد.
- سوءاستفاده مهاجمان از پچ سونیکوال سازمانهای کند در بهروزرسانی را با خطر باجافزار مواجه کرده است.
- تاخیر انتشار بازیها روی کنسولهای رقیب استراتژی انحصار زمانی پنهان را به صنعت تحمیل میکند.
- سوءاستفاده از دامنههای موثق موتورهای جستجو اعتماد عمومی به تبلیغات آنلاین را خدشهدار میسازد.
برآیند تمامی دادهها و تحلیلهای شامگاه ۱۱ اکتبر ۲۰۲۶، جمعبندی راهبردی زیر را پیش روی فعالان فناوری قرار میدهد.
جمعبندی راهبردی و حکم نهایی | بیانیه تحریریه در شامگاه ۱۱ اکتبر ۲۰۲۶
پایان توهم امنیت مجزا
درس تاریخی شامگاه یکشنبه ۱۱ اکتبر ۲۰۲۶ برای دنیای فناوری این است که هیچ سیستم امنی به صورت ایزوله وجود ندارد. بقا در این اکوسیستم نیازمند اتخاذ استراتژی اعتماد صفر (Zero Trust) است.
- د هکر نیوز (The Hacker News): متلاشیسازی شبکه Flax Typhoon و بازداشت متهم FBIjobs
- آرس تکنیکا (Ars Technica): حمله پهپادی اوکراین به مراکز داده هوش مصنوعی یاندکس در روسیه
- بلیپینگ کامپیوتر (BleepingComputer): سوءاستفاده کارزار ClickFix از ریدایرکتهای بینگ در گوگل ادز
- بلیپینگ کامپیوتر (BleepingComputer): اکسپلویت فعال آسیبپذیری بحرانی SonicWall SMA1000
- یوروگیمر (Eurogamer): تاخیر رسمی انتشار Forza Horizon 6 روی PS5 تا ژانویه ۲۰۲۷
- نینتندو لایف (Nintendo Life): اظهارات رئیس نینتندو آمریکا درباره اجرای GTA 6 روی سوییچ ۲
تحریریه تکینپلاس پاسخ دقیق به پرسشهای کلیدی شما درباره رخدادهای امشب را در بخش تخصصی زیر آماده ساخته است.
بخش پرسش و پاسخ زیر ابهامات اصلی پیرامون دستگیریهای سایبری، حملات پهپادی و دنیای کنسولها را برطرف میسازد.
پاسخهای تحلیلی تکینپلاس به سوالات بنیادین مخاطبان در ادامه آورده شده است.
پرسشهای متداول و تحلیلهای فنی شبانه
چرا دستگیری مظنون سوم باند ShinyHunters برای FBI اهمیت حیاتی داشت؟
این مظنون در نفوذ به پورتال FBIjobs.gov و سرقت مشخصات هویتی و آدرسهای مأموران و متقاضیان فدرال نقش کلیدی داشته و دستگیری او اطلاعات ارزشمندی از شبکه پولشویی باند برملا میکند.
هدف اصلی از حمله پهپادی اوکراین به مراکز داده یاندکس در ساسوو چه بود؟
مرکز ساسوو میزبان ابررایانههای اصلی آموزش مدل YandexGPT و زیرساخت ناوبری ملی روسیه بود و هدف قرار دادن آن با هدف فلج ساختن توان پردازش هوش مصنوعی و اطلاعاتی حریف انجام گرفت.
روش کار کارزار فریبنده ClickFix در پوشش نصاب جعلی Claude چیست؟
هکرها با ریدایرکت بینگ در گوگل ادز کاربر را به سایتی جعلی هدایت کرده و با نمایش خطای ساختگی، او را فریب میدهند تا کدهای مخرب پاورشل را جهت سرقت رمزارز و پسوردها در سیستم خود اجرا کند.
چرا آسیبپذیری فایروالهای SonicWall SMA1000 درجه وخامت ۱۰ دریافت کرده است؟
این رخنه به مهاجمان اجازه میدهد بدون داشتن نام کاربری یا پسورد و بدون احراز هویت، از راه دور فایروال را دور زده و دستورات سیستمی را با بالاترین دسترسی در شبکه سازمان اجرا نمایند.
دلیل تاخیر عرضه Forza Horizon 6 روی پلیاستیشن ۵ تا بهمن ۱۴۰۵ چیست؟
مایکروسافت برای ارتقای ارزش تجاری، عرضه پورت PS5 را با انتشار اولین بسته الحاقی پولی (DLC) و فعالسازی کراسپلی سراسری با کاربران ایکسباکس و رایانه شخصی هماهنگ کرده است.
آیا کنسول نینتندو سوییچ ۲ از نظر سختافزاری توانایی اجرای بازی GTA 6 را دارد؟
با وجود ارتقای گرافیکی و پشتیبانی از DLSS، به دلیل محدودیتهای شدید پهنای باند حافظه رم، توان پردازنده کورتکس و محدودیت حرارتی کنسول دستی، اجرای فیزیک و هوش مصنوعی سنگین این بازی در کوتاهمدت بسیار بعید است.
گالری تصاویر تکمیلی: تکین نایت | ۱۱ اکتبر ۲۰۲۶: بمباران دیتاسنترهای یاندکس، شکار هکرهای FBI و تاخیر فورزا ۶