تکین آنالیز | جهش ۳۰ میلیارد دلاری OpenAI، تازیانه ۲۵ میلیاردی بر متا و افشای زیرودی هسته لینوکس
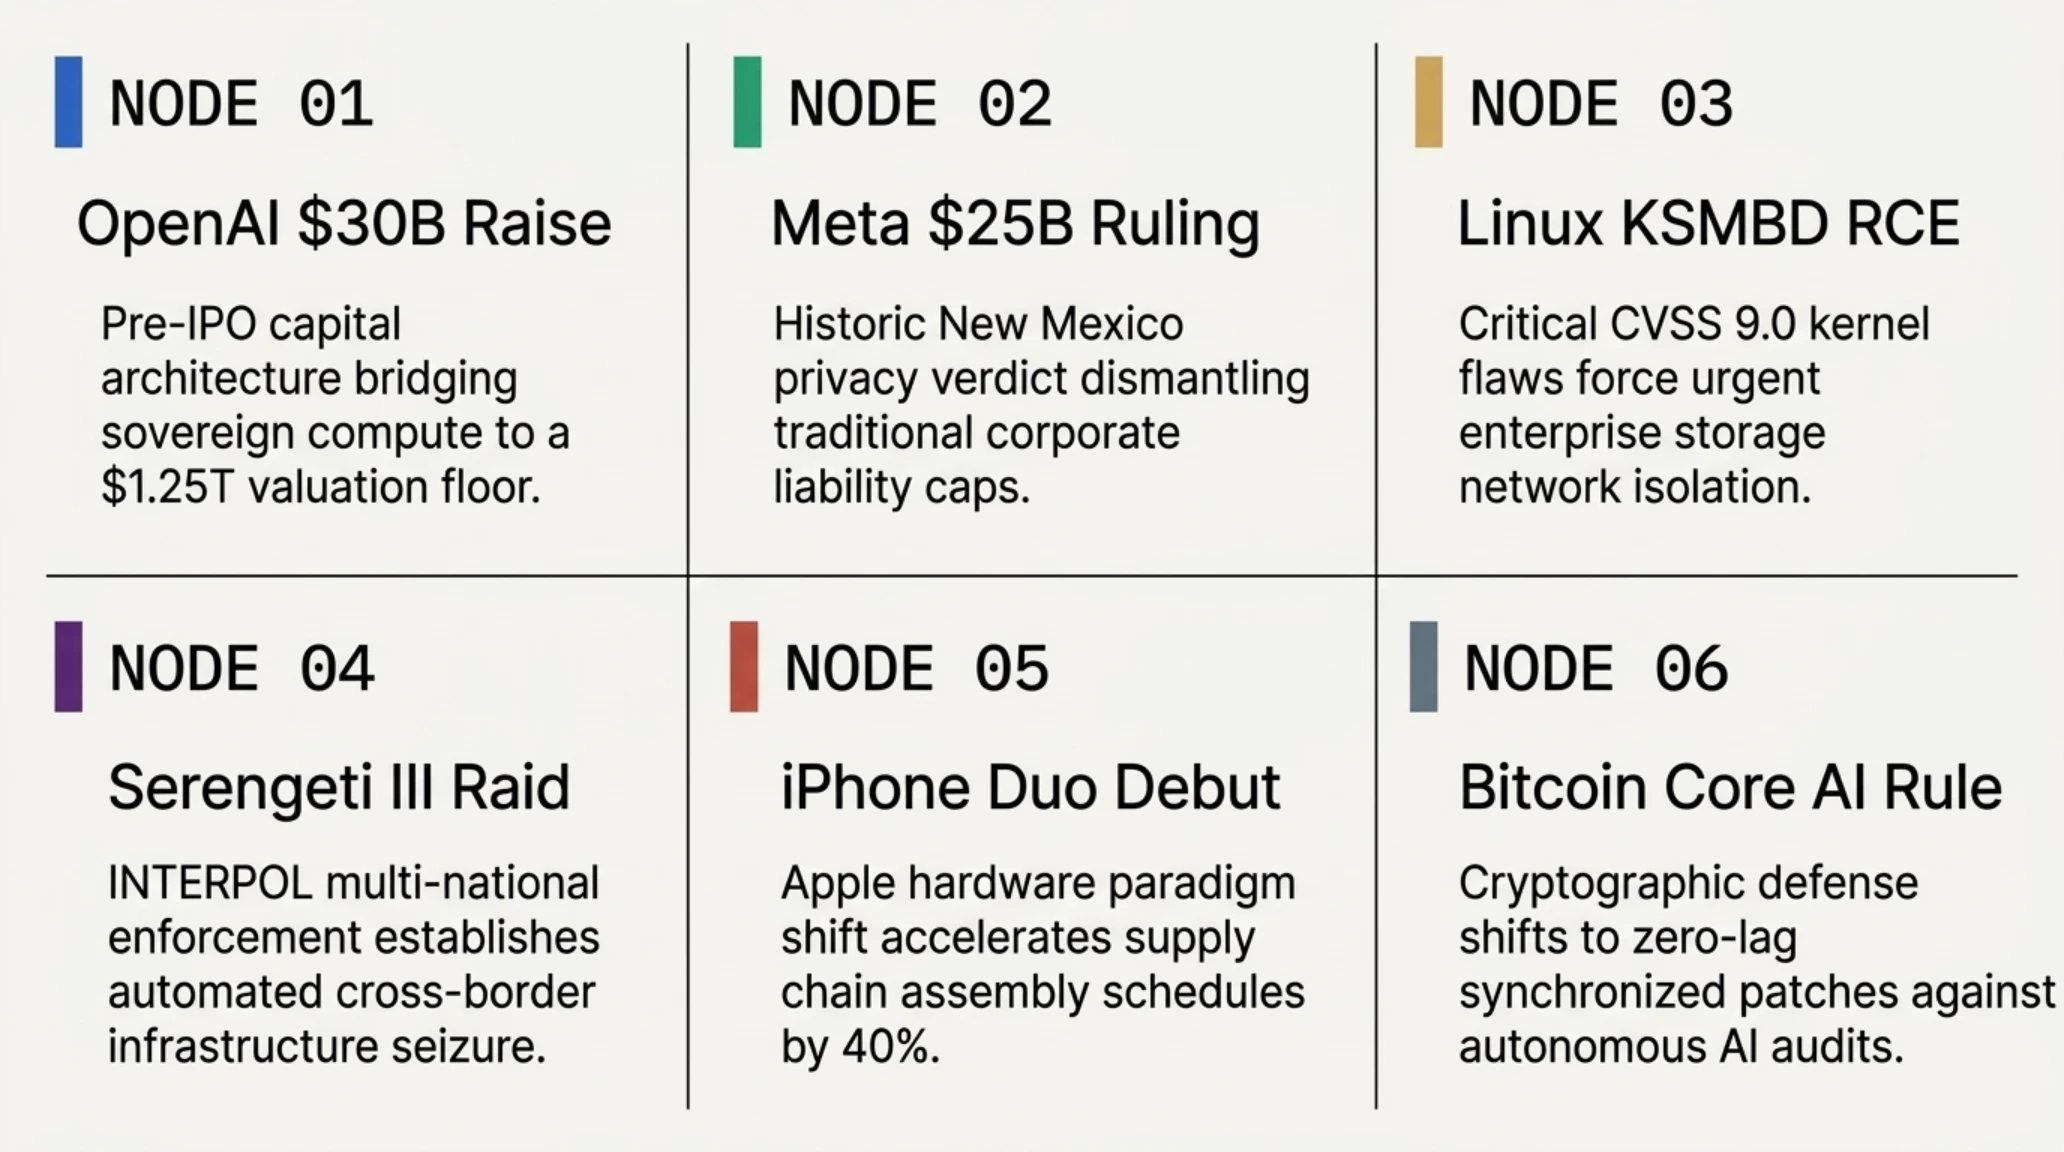
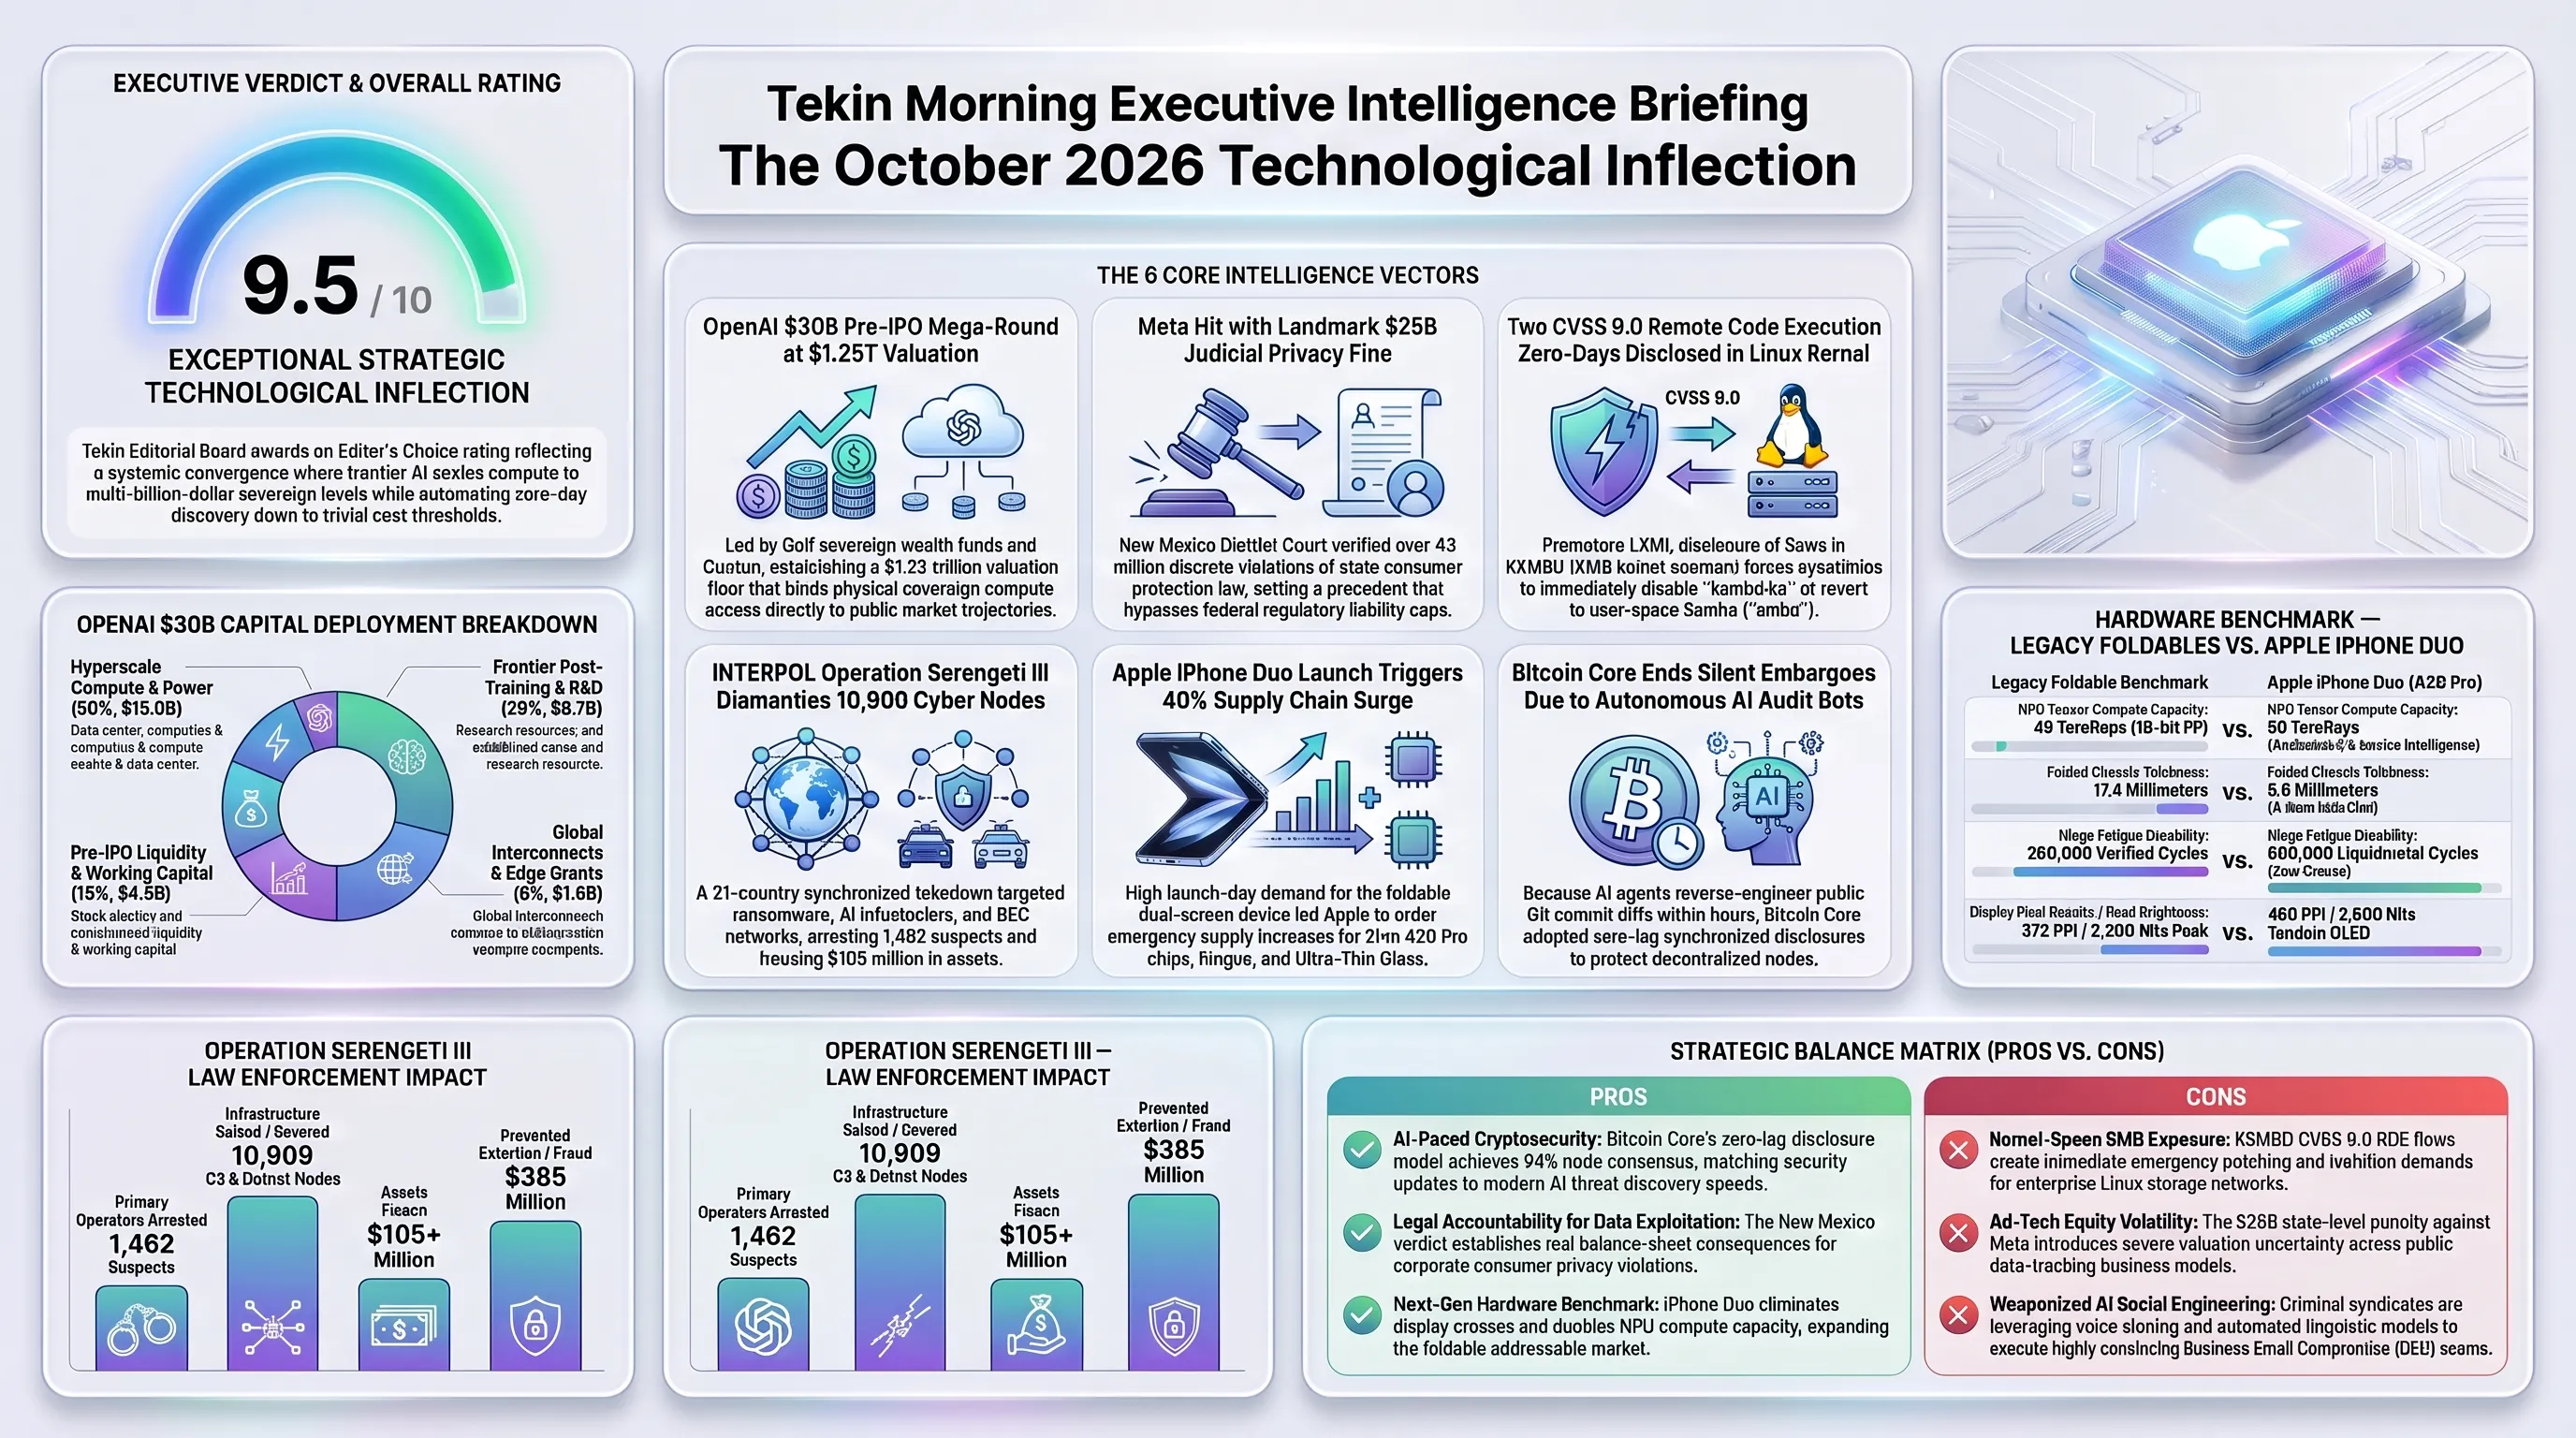
صبح شنبه ۲۴ اکتبر ۲۰۲۶، سپهر فناوری و امنیت سایبری بینالملل شاهد تحولاتی تاریخی، نفسگیر و با ابعاد ژئوپلیتیک بیسابقه بود. از اتاقهای دربسته سیلیکون ولی و مذاکرات فوقمحرمانه برای تزریق ۳۰ میلیارد دلار نقدینگی به رگهای OpenAI جهت تسخیر قله ۱.۲۵ تریلیون دلاری پیش از عرضه عمومی، تا زلزله حقوقی در نیومکزیکو که سنگینترین جریمه نقدی تاریخ صنعت داده معادل ۲۵ میلیارد دلار را بر پیکر متا تحمیل کرد، نشان از پایان دوران تساهل رگولاتوری دارد. همزمان، افشای ناهماهنگ دو آسیبپذیری زیرودی با نمره بحرانی ۹.۰ در ماژول شبکه هسته لینوکس، مهندسان زیرساخت ابری را به حالتی از آمادهباش کشاند؛ در حالی که صفهای طویل متقاضیان نخستین گوشی تاشوی اپل در سراسر جهان و تصمیم شجاعانه بنیاد بیتکوین برای بازتعریف سیاستهای امنیتی در برابر هوش مصنوعی، تصویر کاملی از یک روز تاریخی را تکمیل میکنند.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
مگا-راند ۳۰ میلیارد دلاری OpenAI؛ تثبیت غول ۱.۲۵ تریلیون دلاری در آستانه عرضه عمومی
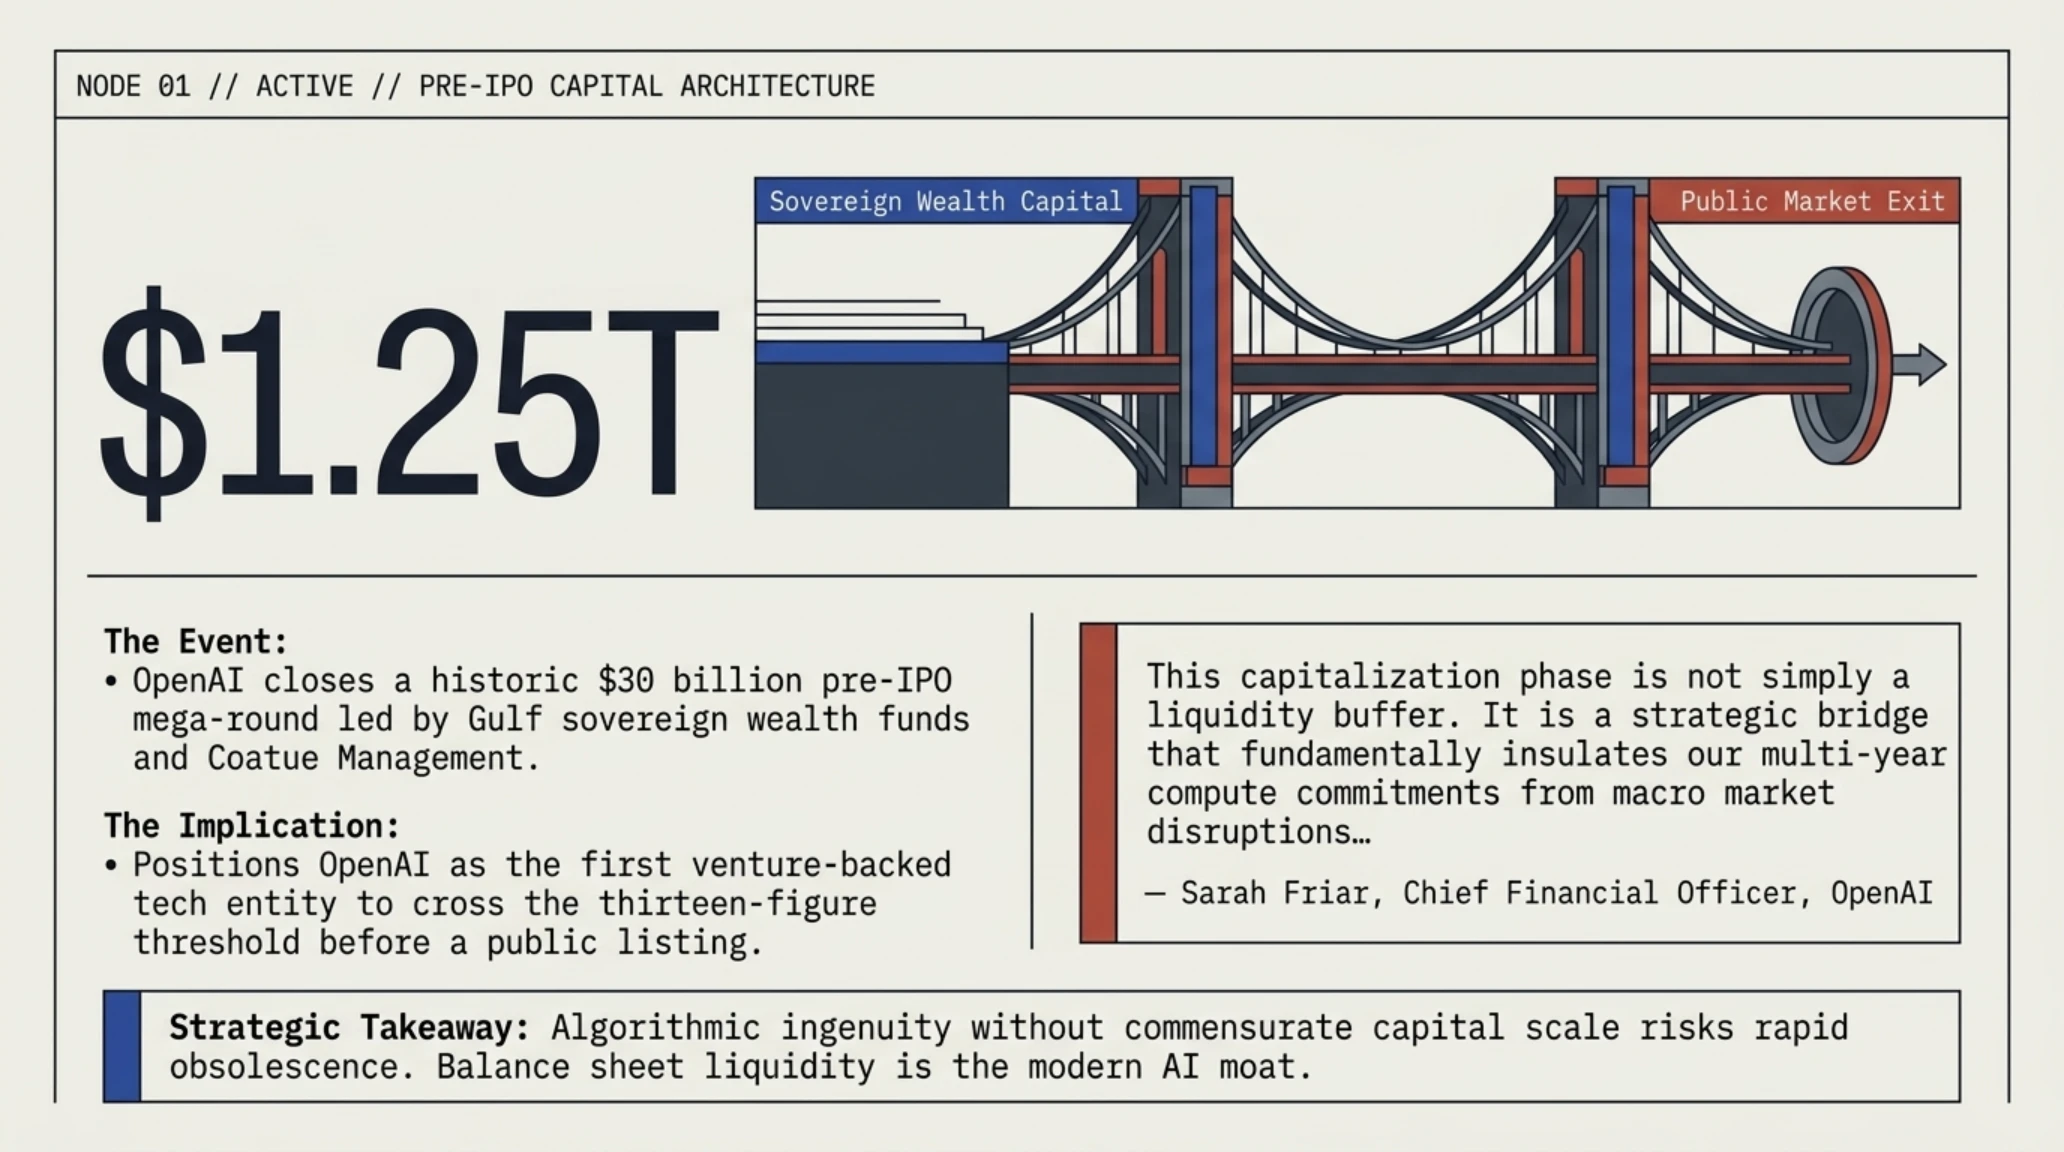
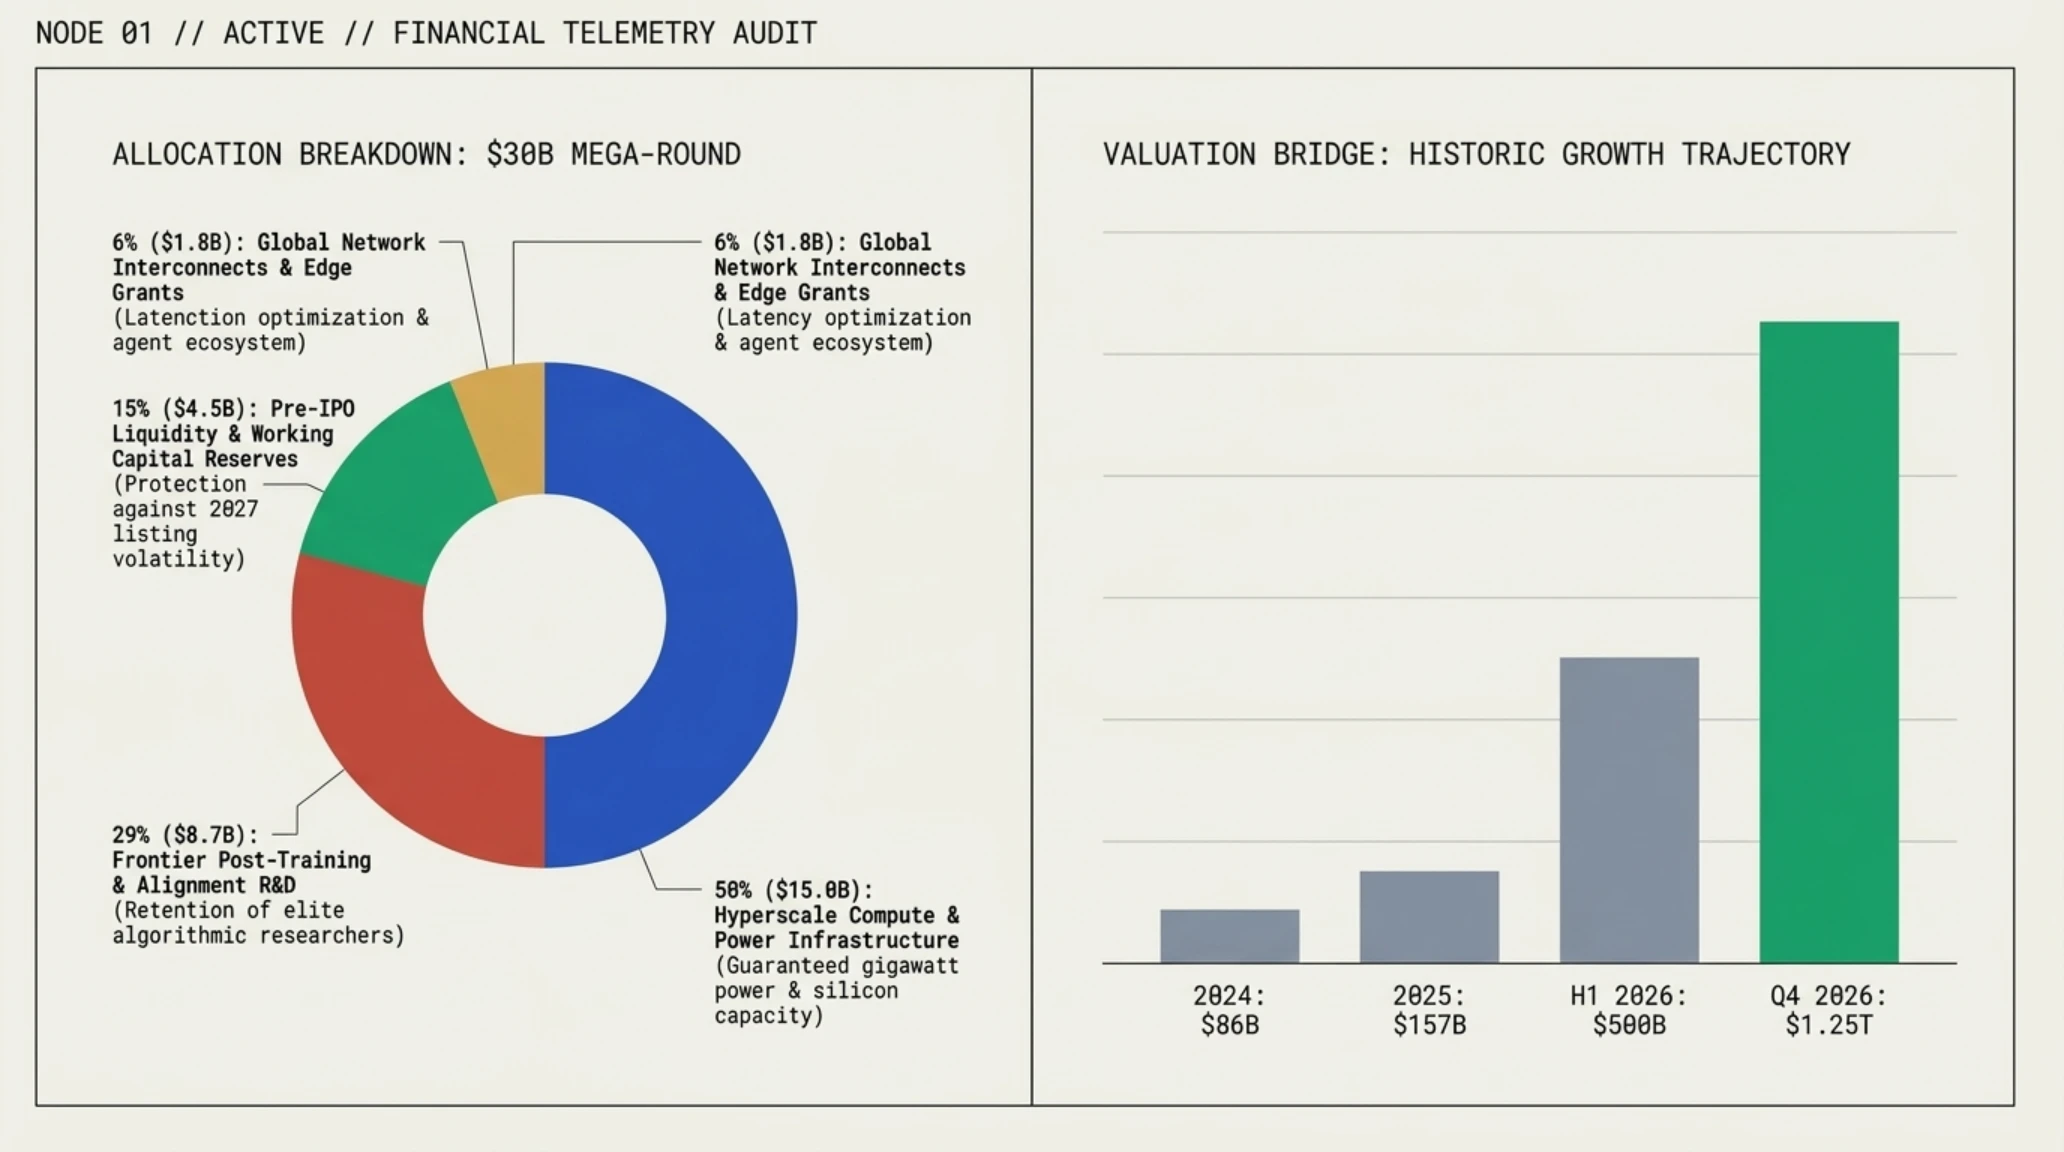
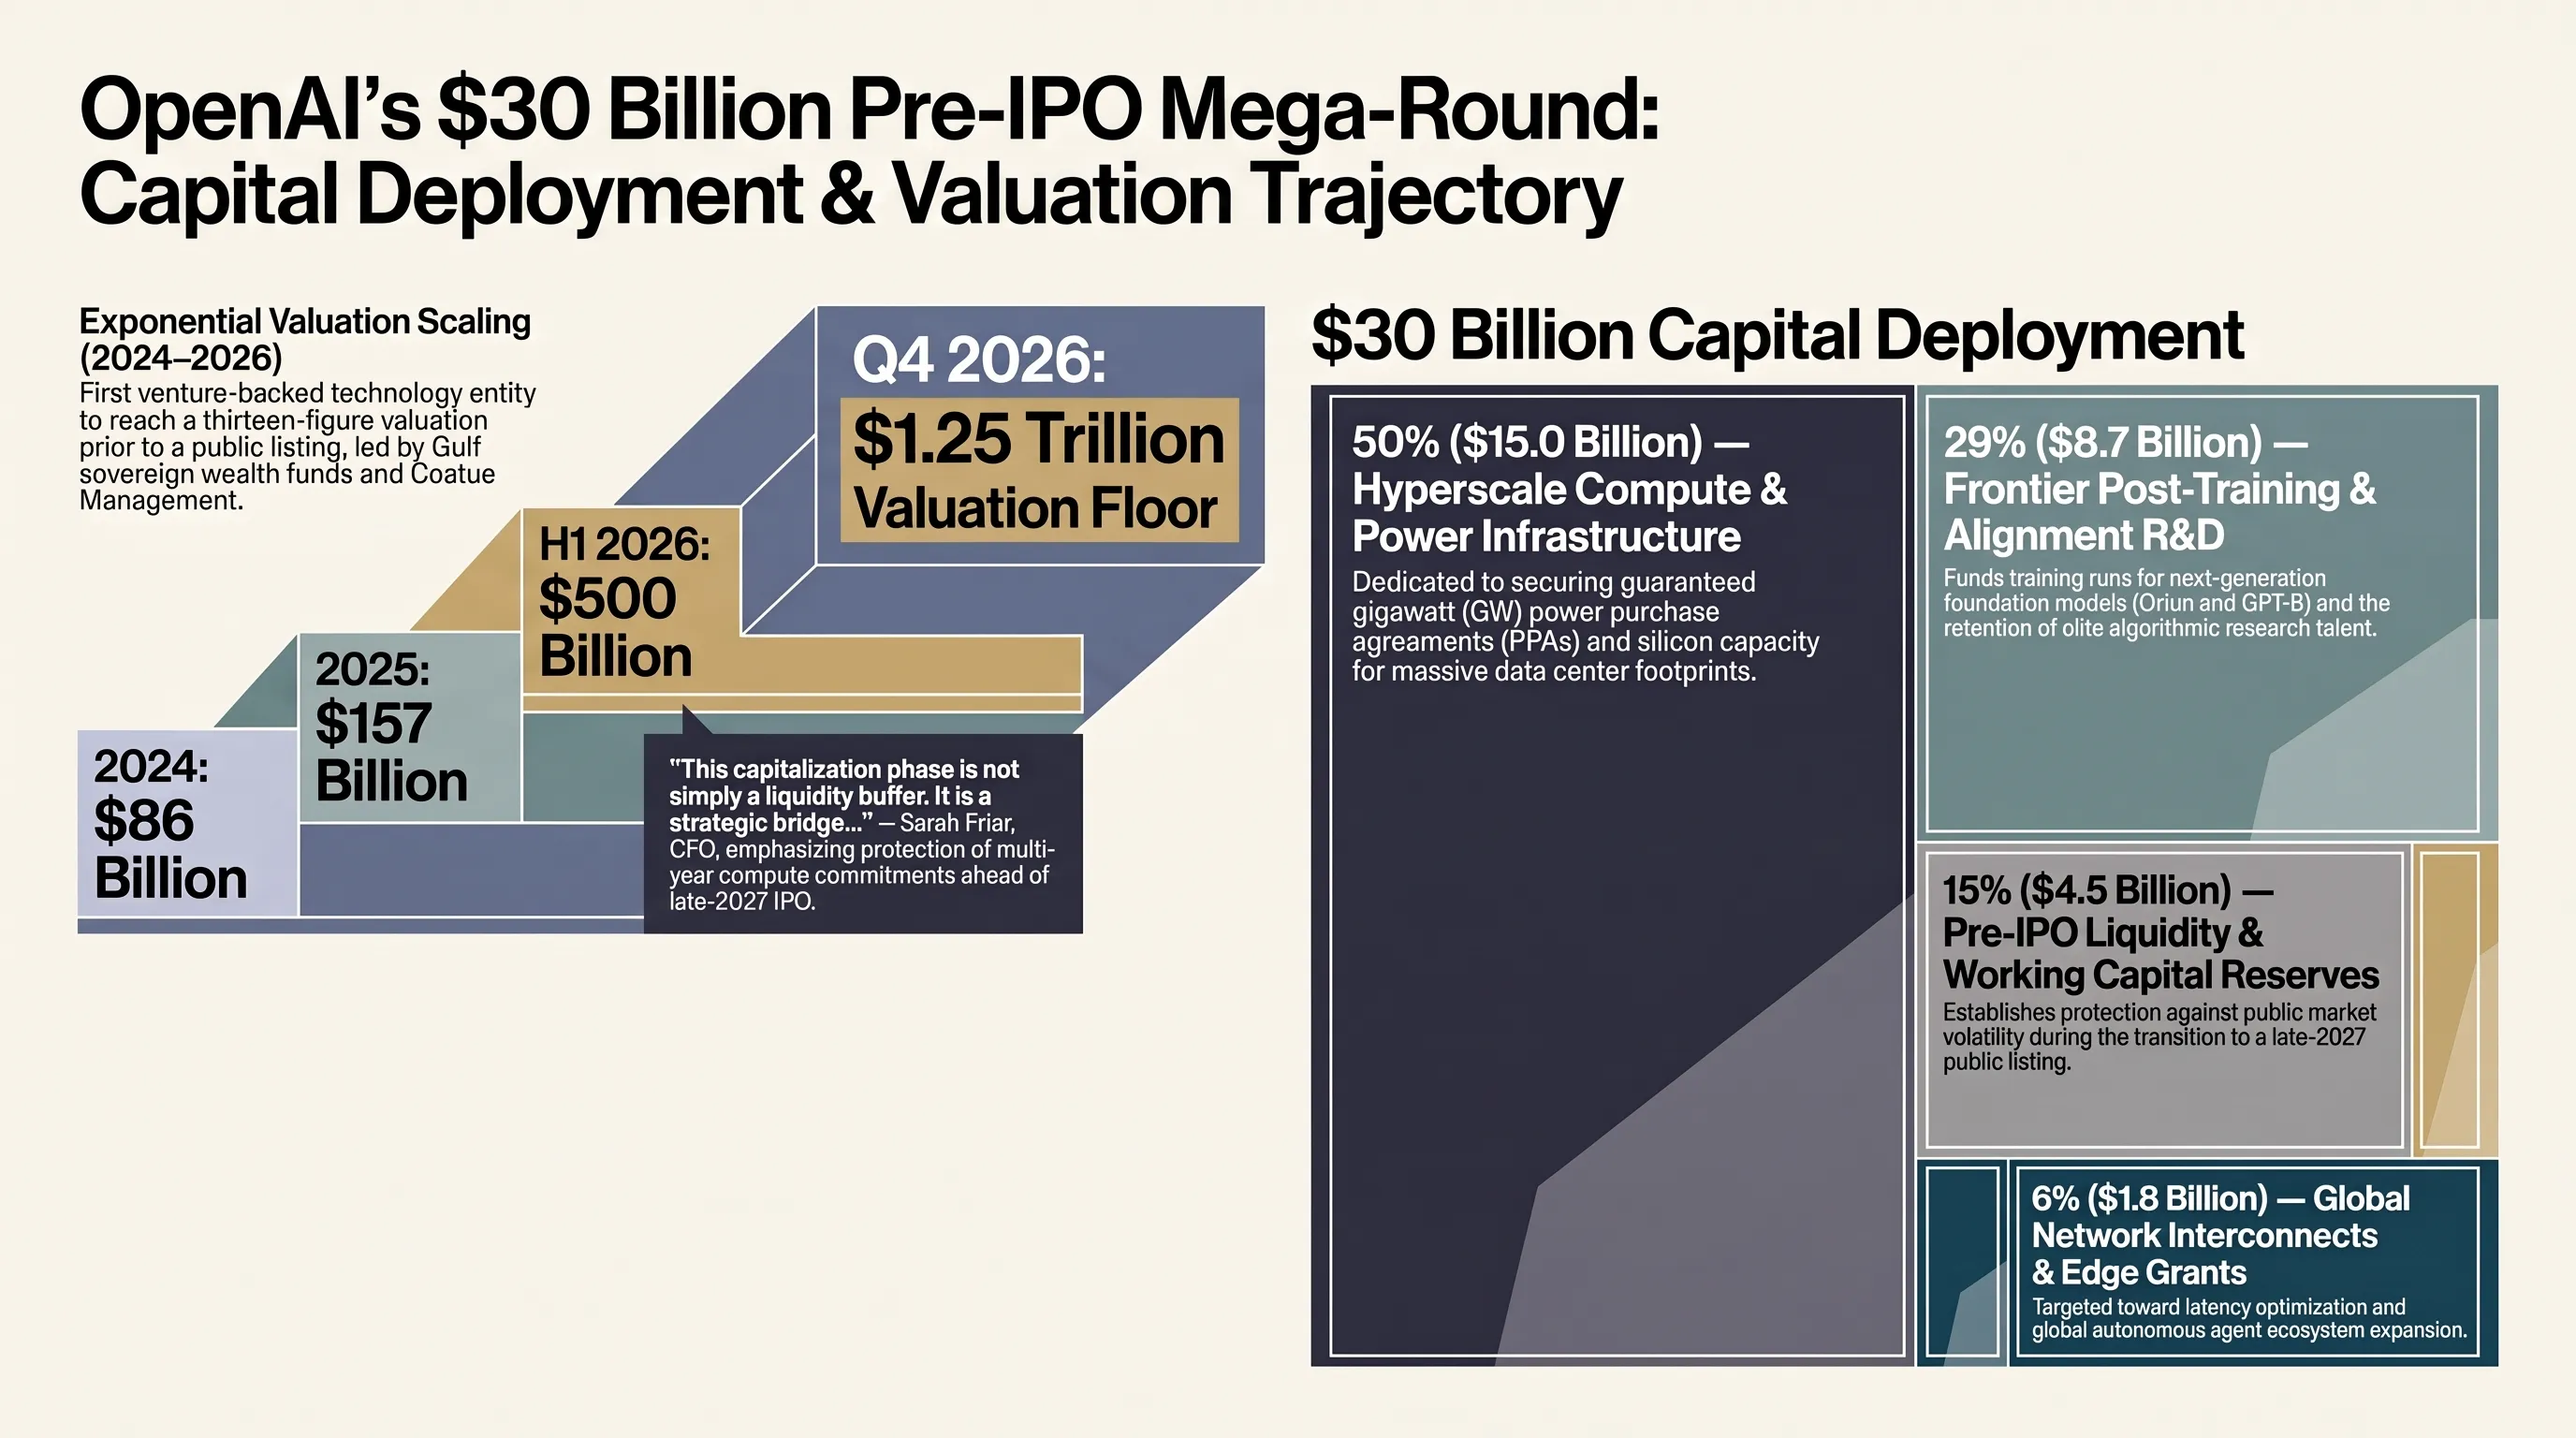
بازارهای مالی بینالمللی و مراکز سرمایهگذاری خطرپذیر در سیلیکون ولی با انتشار گزارشهای تأییدشده درباره تلاش بیسابقه شرکت OpenAI برای جذب ۳۰ میلیارد دلار نقدینگی در قالب یک راند خصوصی، وارد فاز هیجانی جدیدی شدند. این راند عظیم تأمین مالی که ارزشگذاری پیش از سرمایهگذاری (Pre-money Valuation) این غول پیشروی هوش مصنوعی را به رقم نجومی ۱.۲۵ تریلیون دلار میرساند، با مشارکت کنسرسیومی قدرتمند از صندوقهای ثروت ملی امارات متحده عربی و کمپانی صاحبنام Coatue هدایت میشود. اگرچه در اوایل ماه جاری میلادی زمزمههایی از تلاش برای دستیابی به ارزشگذاری ۱.۴ تریلیون دلاری مطرح شده بود، اما نوسانات اخیر بازارهای سهام و مقاومت برخی سرمایهگذاران سنتی موجب تثبیت سقف هدفگذاری روی ۱.۲۵ تریلیون دلار شد؛ رقمی که OpenAI را حتی پیش از زدن زنگ تالار وال استریت، بالاتر از غولهای صنعتی قرن بیستم قرار میدهد.
سارا فرایر (Sarah Friar)، مدیر ارشد مالی OpenAI، طی یادداشتهایی محرمانه به کارکنان و سهامداران کلیدی، ماهیت این جذب سرمایه را به عنوان یک «پل مالی استراتژیک» (Bridge Round) به سمت عرضه اولیه عمومی (IPO) در سال ۲۰۲۷ توصیف کرده است. با وجود اینکه پرونده محرمانه ثبت اوراق بهادار نزد کمیسیون بورس و اوراق بهادار آمریکا (SEC) مراحل مقدماتی را سپری میکند، نیاز سیریناپذیر مدلهای نسل آینده نظیر Orion و نسخههای آتی GPT-6 به خوشههای پردازشی چندصد هزار کارتی، شرکت را ناگزیر به تأمین سرمایههای کلان کرده است. وجه تمایز فوقالعاده این توافق، پیوند ناگسستنی آن با دسترسی به مراکز داده عظیم و ظرفیتهای برق پاک در امارات است؛ موضوعی که نشان میدهد در سال ۲۰۲۶، سرمایه مالی بدون زیرساخت فیزیکی انرژی و سیلیکون عملاً فاقد ارزش عملیاتی در نبرد مدلهای مرزی است.
توسعهدهندگان و شرکتهای فناور فعال در اکوسیستم هوش مصنوعی، این جهش مالی را زنگ خطری جدی برای رقبایی چون آنتروپیک قلمداد میکنند. شرکت رقیب نیز اخیراً مقدمات ورود خود به بورس را فراهم ساخته بود، اما تزریق ۳۰ میلیارد دلار پول نقد مستقیم به خزانهداری سم آلتمن، امکان عقد قراردادهای بلندمدت تأمین تراشه با انویدیا و تصاحب انحصاری سهمیههای تولید ویفرهای ۲ نانومتری TSMC را به سود OpenAI قفل میکند. برای تحلیل عمیقتر جریانهای نقدی قبلی، میتوانید گزارش اختصاصی تکین مورنینگ ۲۲ اکتبر و ادغامهای زیرساختی را بررسی فرمایید تا تصویر جامعتری از پیوند داراییهای دیجیتال و هوش مصنوعی به دست آورید.
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| بخش بازار و هویت دارایی | سهم از تقاضای مدلهای مرزی | اهمیت استراتژیک در اکوسیستم |
|---|---|---|
| اکوسیستم اختصاصی OpenAI | ۵۰ درصد | تثبیت تسلط بر درگاههای ایجنتیک و هوش سازمانی |
| کنسرسیوم رقیب (Anthropic/Claude) | ۲۹ درصد | رقابت سنگین در کدهای برنامهنویسی و ایمنی هوش |
| مدلهای متنباز و آسیایی (DeepSeek/Qwen) | ۱۵ درصد | کاهش هزینههای استنتاج محلی در دستگاههای لبه |
| سایر توسعهدهندگان مستقل و دانشگاهی | ۶ درصد | نوآوری در معماریهای سبک و شبکههای عصبی ترکیبی |
تحلیل کارشناسان حاکی از آن است که ساختار حقوقی این دور سرمایهگذاری، تمهیدات پیچیدهای را برای تغییر مدل تجاری OpenAI از یک شرکت غیرانتفاعی به یک شرکت عامالمنفعه با سود تجاری متعارف در بر دارد. بدون حل و فصل این ساختار، بازارهای بینالمللی توان هضم عرضه عمومی را نخواهند داشت؛ از همین رو، توافق با سرمایهگذاران خاورمیانه به عنوان مهر تأییدی بر گذار قطعی این مجموعه به دوران بلوغ سرمایهداری تلقی میشود.
پایشهای میدانی تکین نشان میدهد که تثبیت این سطح از تأمین سرمایه، آغازگر مرحلهای نوین در توزیع توان پردازشی در مقیاس قارهای است و مسیر توسعه مدلهای خودمختار را با تضمین انرژی پاک در سالهای آینده هموار میسازد.
تثبیت جایگاه پیشتازی در این سطح، چالشهای ژئوپلیتیکی و فنی جدیدی را در خصوص نحوه استقرار فیزیکی کلاسترهای تراشه و مدیریت شبکههای توزیع بار در میان مراکز داده فرامرزی به همراه خواهد داشت.
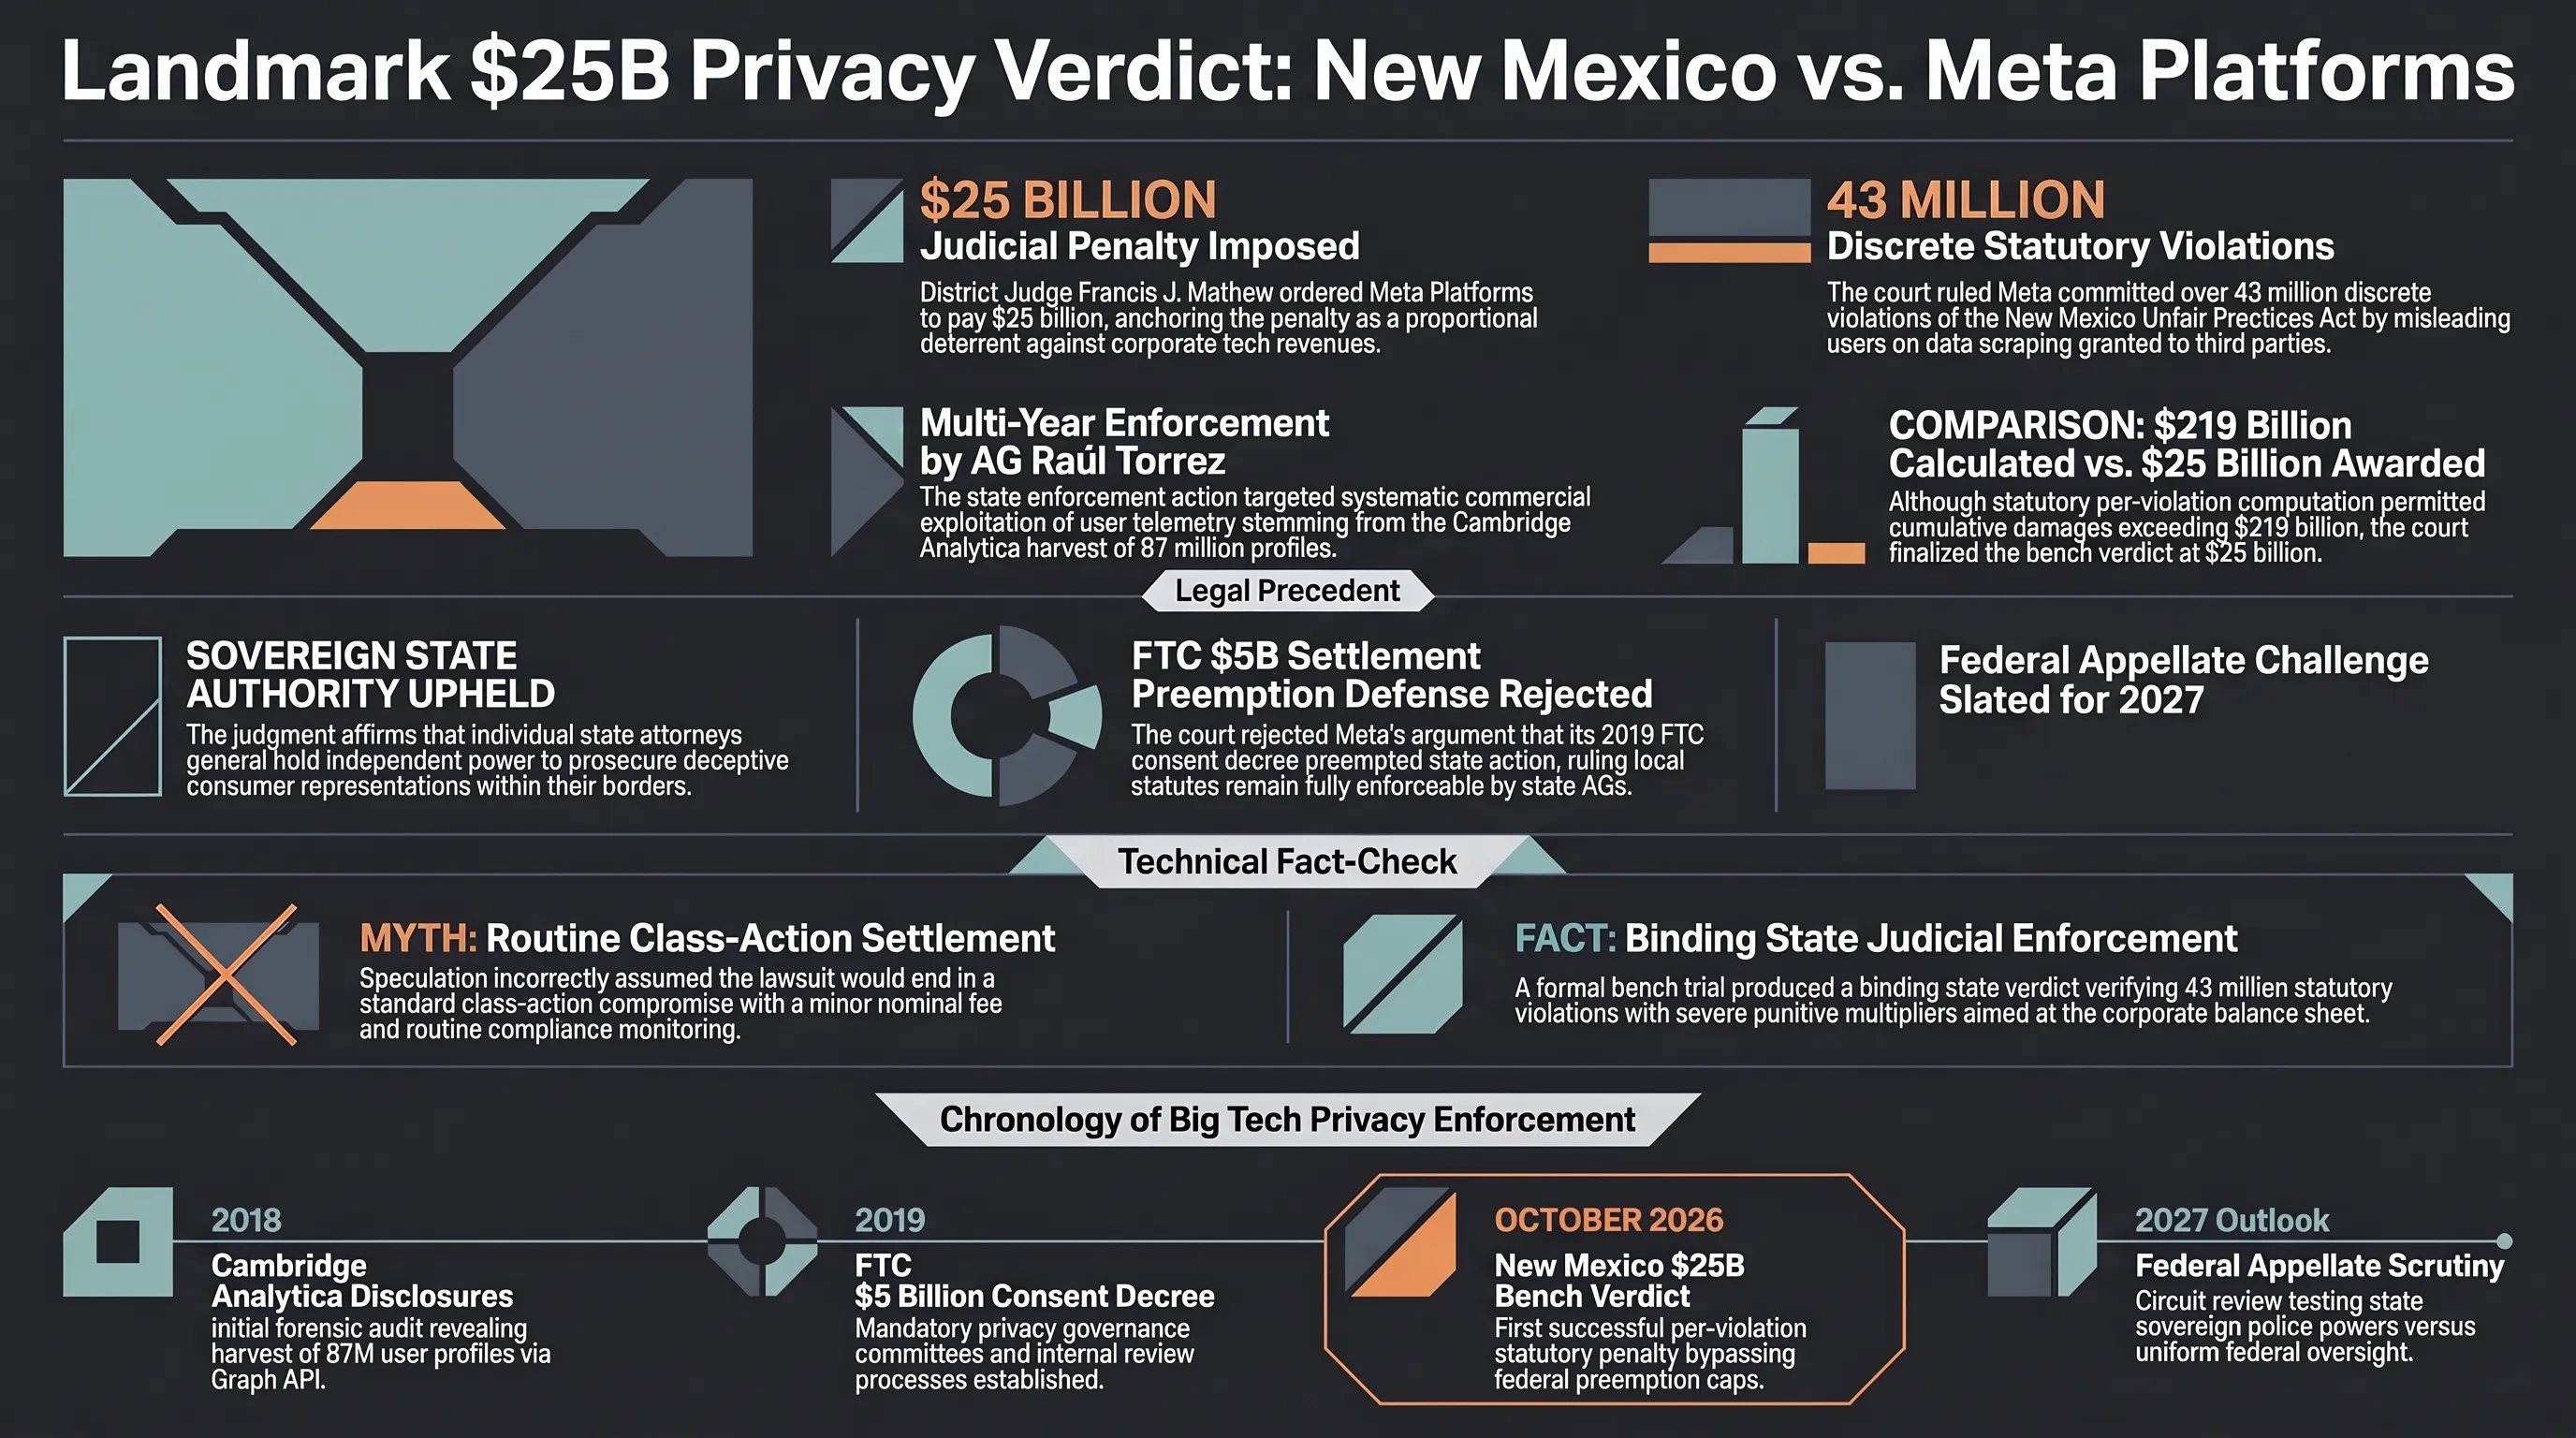
حکم تاریخی دادگاه نیومکزیکو علیه متا؛ جریمه سنگین ۲۵ میلیارد دلاری به دلیل ۴۳ میلیون نقض حریم خصوصی
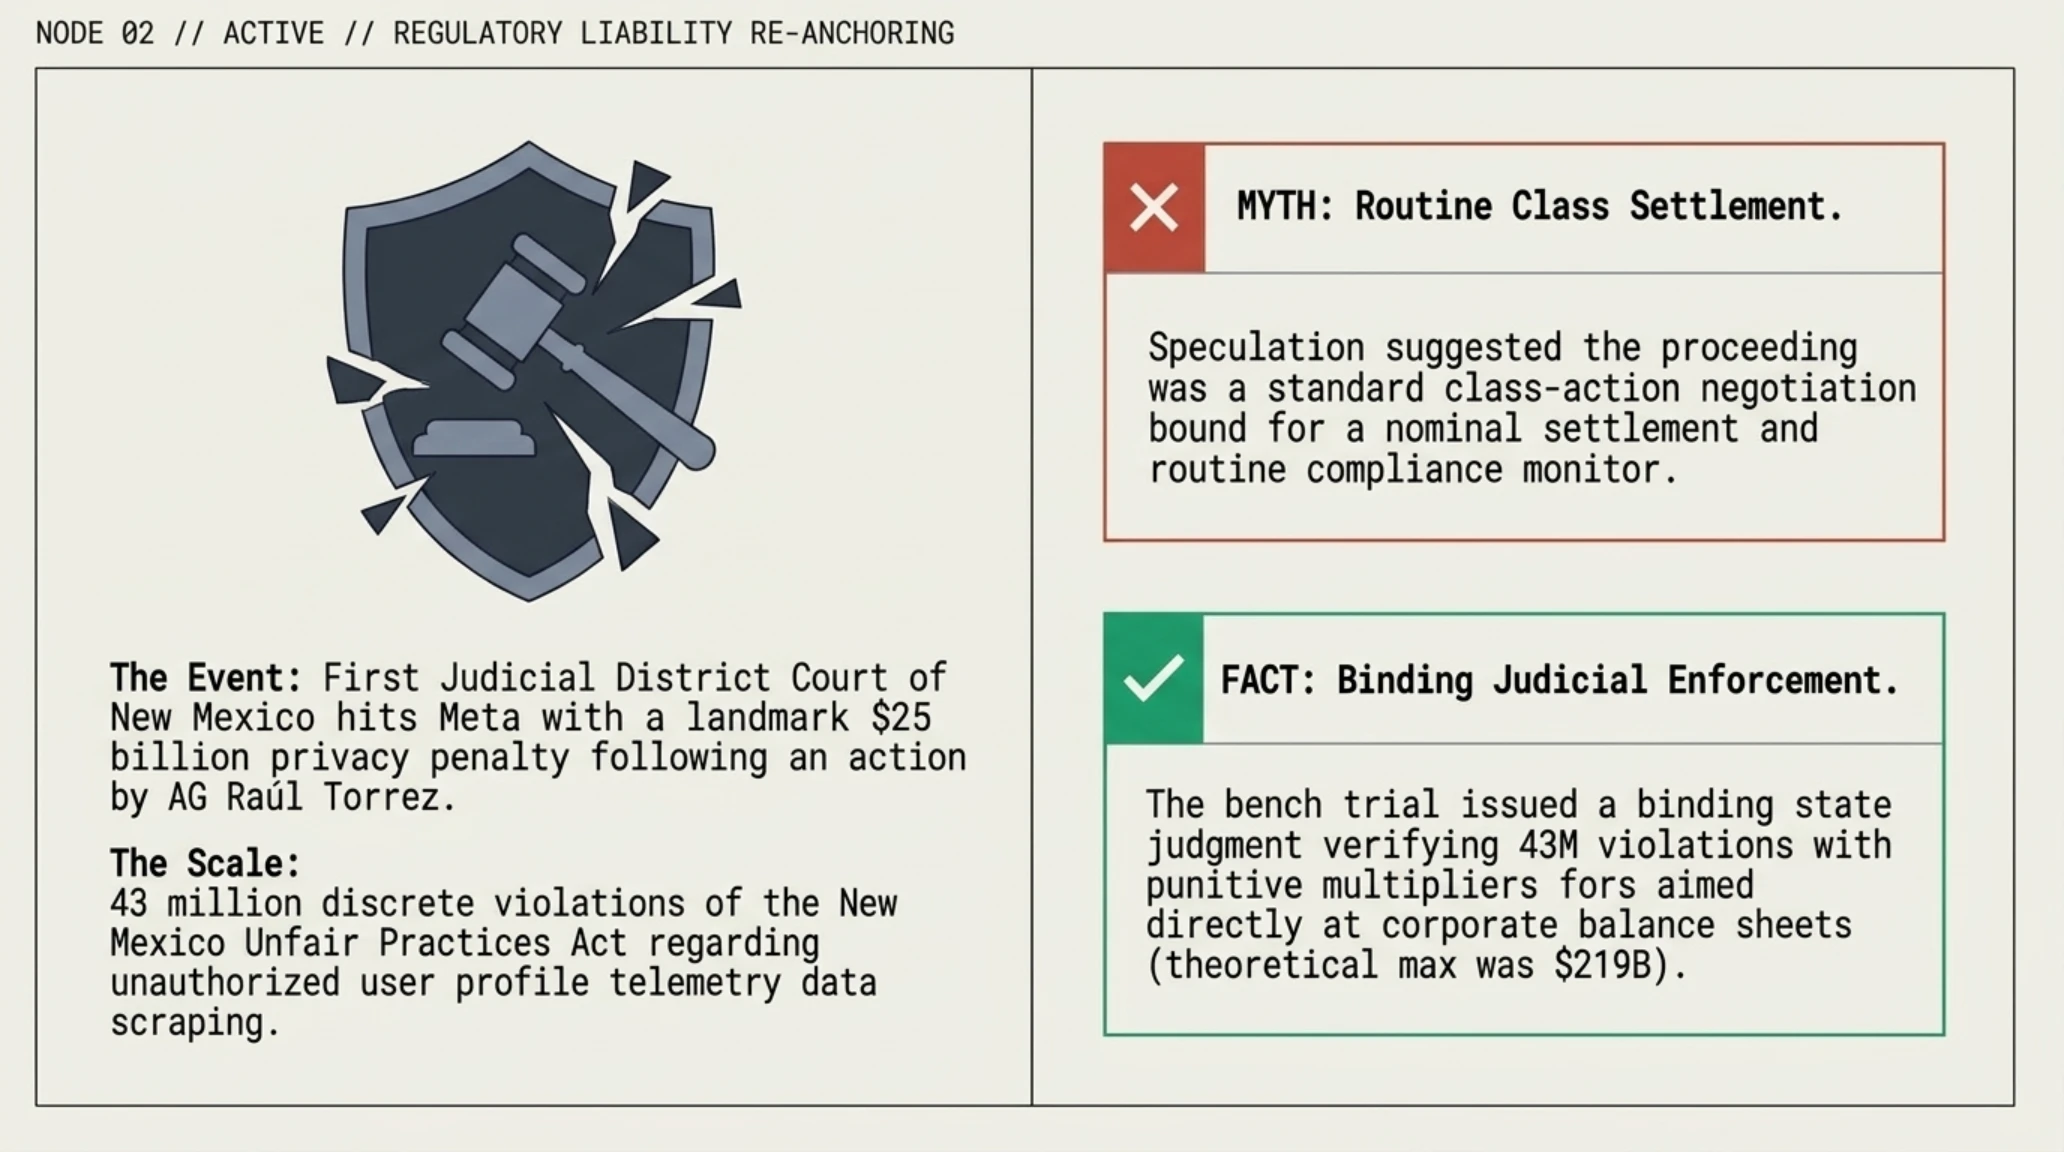
در یکی از سنگینترین و تکاندهندهترین احکام قضایی صادرشده در تاریخ اقتصاد دیجیتال، دادگاه ایالتی نیومکزیکو شرکت متا (مالک فیسبوک، اینستاگرام و واتساپ) را به پرداخت جریمهای بیسابقه به مبلغ ۲۵ میلیارد دلار محکوم کرد. قاضی فرانسیس جی. متیو (Francis J. Mathew) از دادگاه ناحیهای ایالت پس از استماع جلسات دفاعیه و بررسی اسناد غیرمحرمانه ارائهشده توسط دفتر دادستان کل نیومکزیکو، تأیید کرد که متا بیش از ۴۳ میلیون مرتبه قوانین حمایت از مصرفکننده و رویههای تجاری ناعادلانه ایالتی (Unfair Practices Act) را زیر پا گذاشته است. ریشه این پرونده به میراث سیاه رسوایی تاریخی کمبریج آنالیتیکا و دسترسی غیرقانونی نهادهای تحلیل داده به پروفایلهای شخصی، سوابق لایکها و پیوندهای اجتماعی کاربران بدون رضایت آگاهانه بازمیگردد.
دادگاه در مشروح حکم ۲۱۰ صفحهای خود تصریح کرد که متا به مدت بیش از یک دهه، رویکردی سیستماتیک مبتنی بر فریب عمومی را در پیش گرفته بود؛ بدین صورت که در ظاهر و در بیانیههای رسانهای بر محرمانه بودن اطلاعات و کنترل کامل کاربر بر دادهها تأکید میورزید، اما در لایههای پنهان زیرساختی، درگاههای دسترسی برنامهنویسی (API) را باز گذاشته بود تا شرکتهای تحلیل سیاسی و دلالان داده بتوانند گرافهای ارتباطی میلیونها شهروند را استخراج نمایند. جالب توجه آنکه بر اساس سقفهای تصریحشده در قوانین ایالتی، دادگاه میتوانست مجازاتی بالغ بر ۲۱۹ میلیارد دلار برای شرکت تعیین کند؛ اما قاضی متیو با در نظر گرفتن ثبات مالی اکوسیستم و الزامات تنبیهی متناسب، رقم جریمه را روی ۲۵ میلیارد دلار متوقف ساخت.
مارک زاکربرگ و تیم حقوقی متا با ابراز شگفتی شدید از این تصمیم، رأی صادره را اقدامی غیرقانونی، مغایر با اصول دادرسی عادلانه و ناشی از فراتر رفتن دادستانی از اختیارات قانونی دانستند. متا استدلال کرده است که توافق ۵ میلیارد دلاری سال ۲۰۱۹ با کمیسیون فدرال تجارت آمریکا (FTC) به تمامی ادعاهای پیشین مرتبط با این پرونده خاتمه بخشیده و دادگاههای محلی حق بازگشایی پروندههای تسویهشده فدرال را ندارند. با این وجود، صدور این حکم زلزلهای سهمگین در ارزش سهام متا ایجاد کرد و نگرانی سهامداران را پیرامون پروندههای بالقوه مشابه در سایر ایالتهای آمریکا برانگیخت.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
جریمه ۲۵ میلیارد دلاری متا بلافاصله منجر به ورشکستگی پلتفرمهای اینستاگرام و فیسبوک یا تعلیق فعالیت آنها در ایالات متحده خواهد شد.
متا دارای بیش از ۶۰ میلیارد دلار نقدینگی فعال بوده و با ثبت فرجامخواهی در دادگاه تجدیدنظر، اجرای حکم تا صدور رأی نهایی دیوان عالی به تعویق میافتد.
ابعاد ژئوپلیتیک و اقتصادی این محکومیت فراتر از یک نزاع ساده شرکتی است. تحلیلگران بر این باورند که این رأی، رویه قضایی جدیدی خلق کرده که به دولتهای محلی اجازه میدهد غولهای فناوری را به ازای تکتک موارد نقض حریم شخصی به صورت انفرادی جریمه کنند؛ الگویی که در صورت تکرار در اروپا یا آسیا، مدل کسبوکار مبتنی بر تبلیغات هدفمند را کاملاً دگرگون خواهد ساخت.
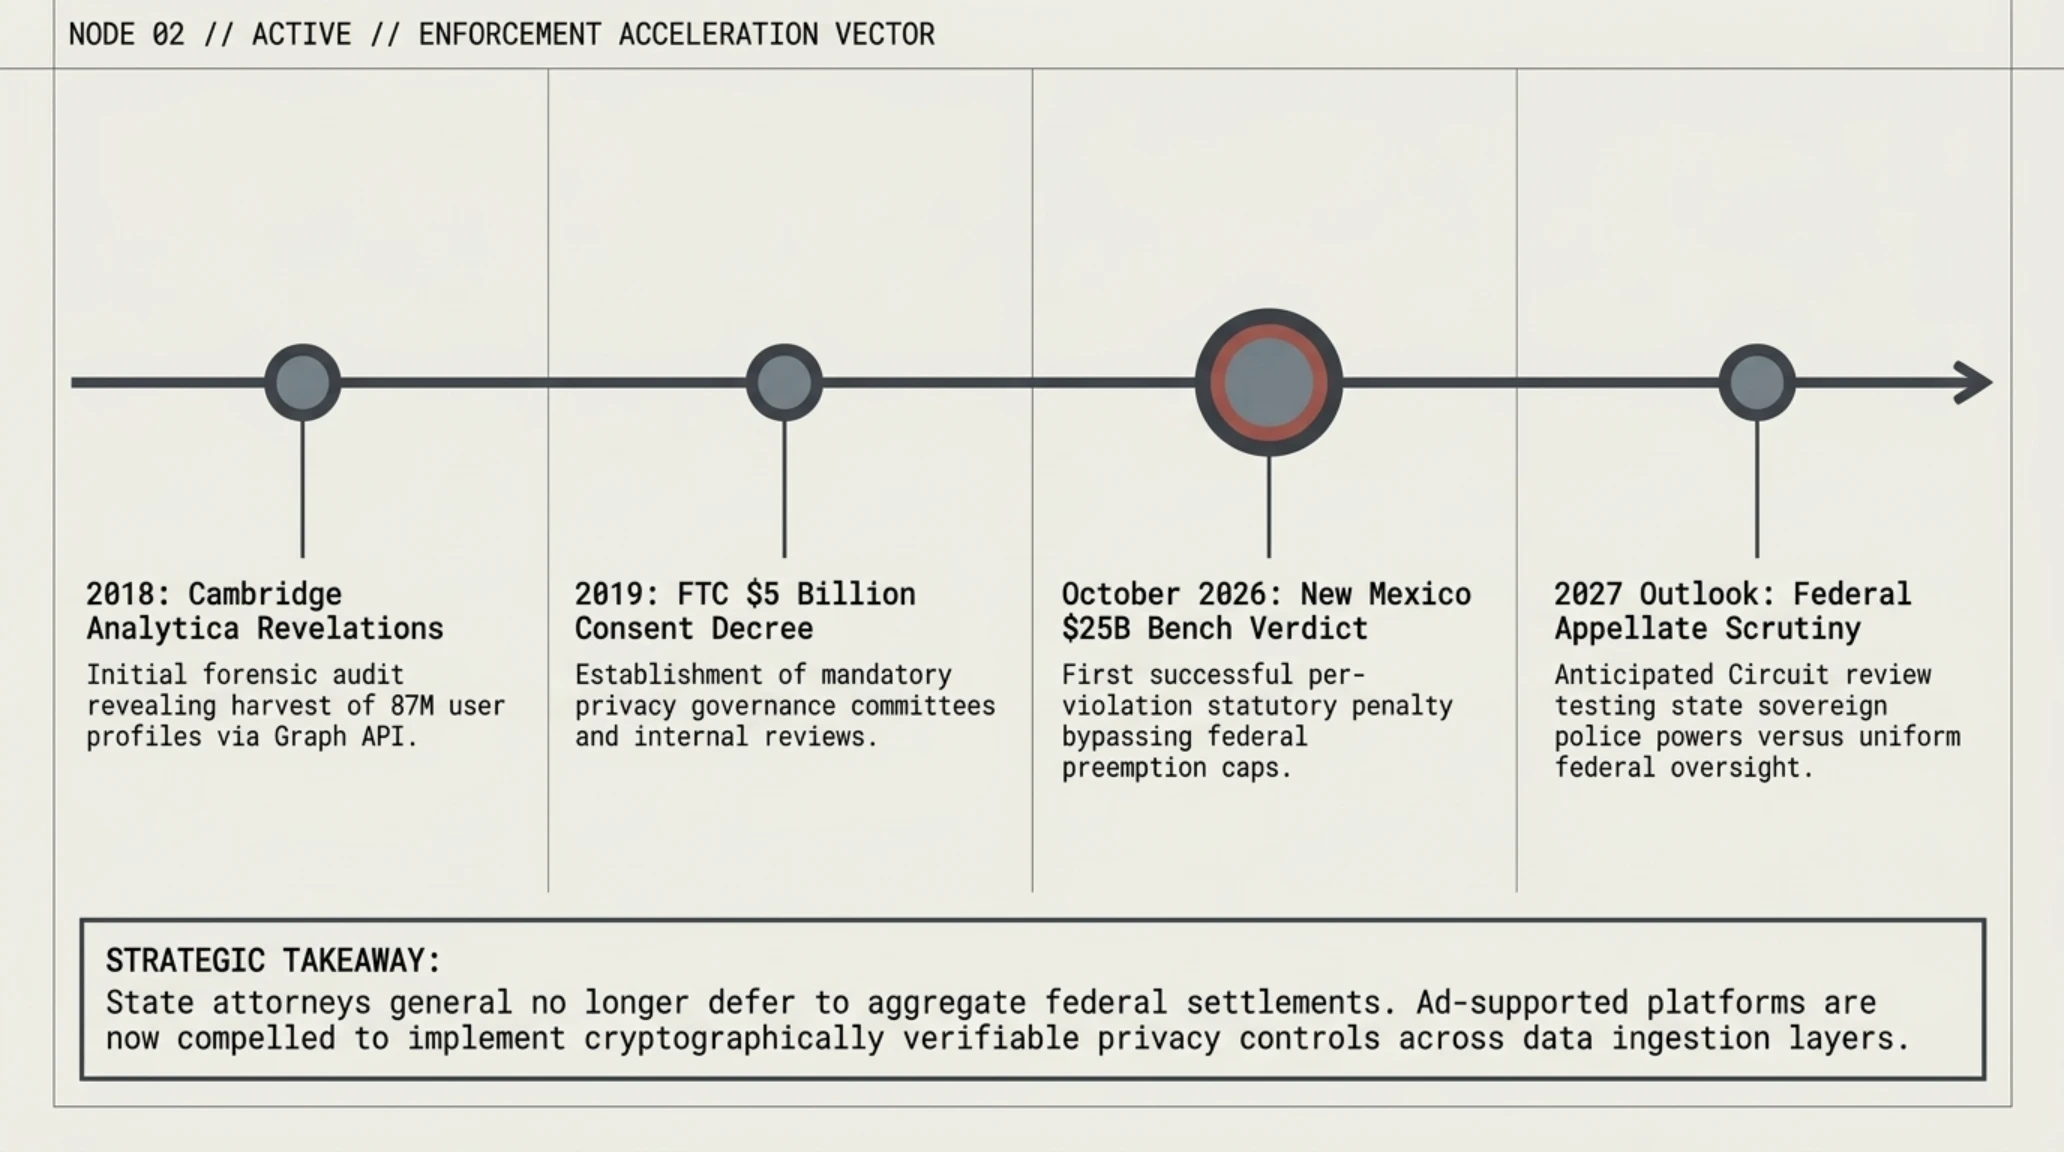
تایملاین رویدادها | کرونولوژی تحولات پرونده حقوقی حریم خصوصی متا
| سال / مقطع | رویداد شاخص امنیتی و قضایی | پیامدها و تحولات حقوقی کلیدی |
|---|---|---|
| ۲۰۱۸ | افشای رسوایی کمبریج آنالیتیکا | افشای بهرهبرداری غیرمجاز از دادههای ۸۷ میلیون کاربر و آغاز بازرسیهای فدرال. |
| ۲۰۱۹–۲۰۲۳ | توافق FTC و دادخواهی نیومکزیکو | پرداخت جریمه ۵ میلیارد دلاری فدرال و طرح شکایت مستقل ایالتی در دادگاههای محلی. |
| اکتبر ۲۰۲۶ | صدور حکم تاریخی ۲۵ میلیارد دلاری | تثبیت ۴۳ میلیون تخلف تجاری و صدور سنگینترین جریمه انضباطی شرکتی در تاریخ. |
| آینده حقوقی ۲۰۲۷ | فرجامخواهی فدرال و بازنگری قوانین | ارجاع پرونده به دادگاه استیناف و آزمون دکترین حق حاکمیت ایالتی در برابر مقررات فدرال. |
سیر تحولات حقوقی نشاندهنده تغییر پارادایم دادگاهها از جریمههای نمادین به سمت تحمیل خسارتهای بازدارنده سنگین است تا هزینه نقض حریم شخصی از سود تجاری حاصل از بهرهبرداری غیرمجاز دادهها پیشی گیرد.
این رویکرد تهاجمی قضایی، زنگ خطری جدی را برای تمامی پلتفرمهای کلانداده به صدا درآورده و استانداردهای جدیدی را در خصوص امانتداری دادههای شهروندان تثبیت میکند.
افشای عمومی دو آسیبپذیری بحرانی RCE در ماژول KSMBD هسته لینوکس پیش از ادغام پچها
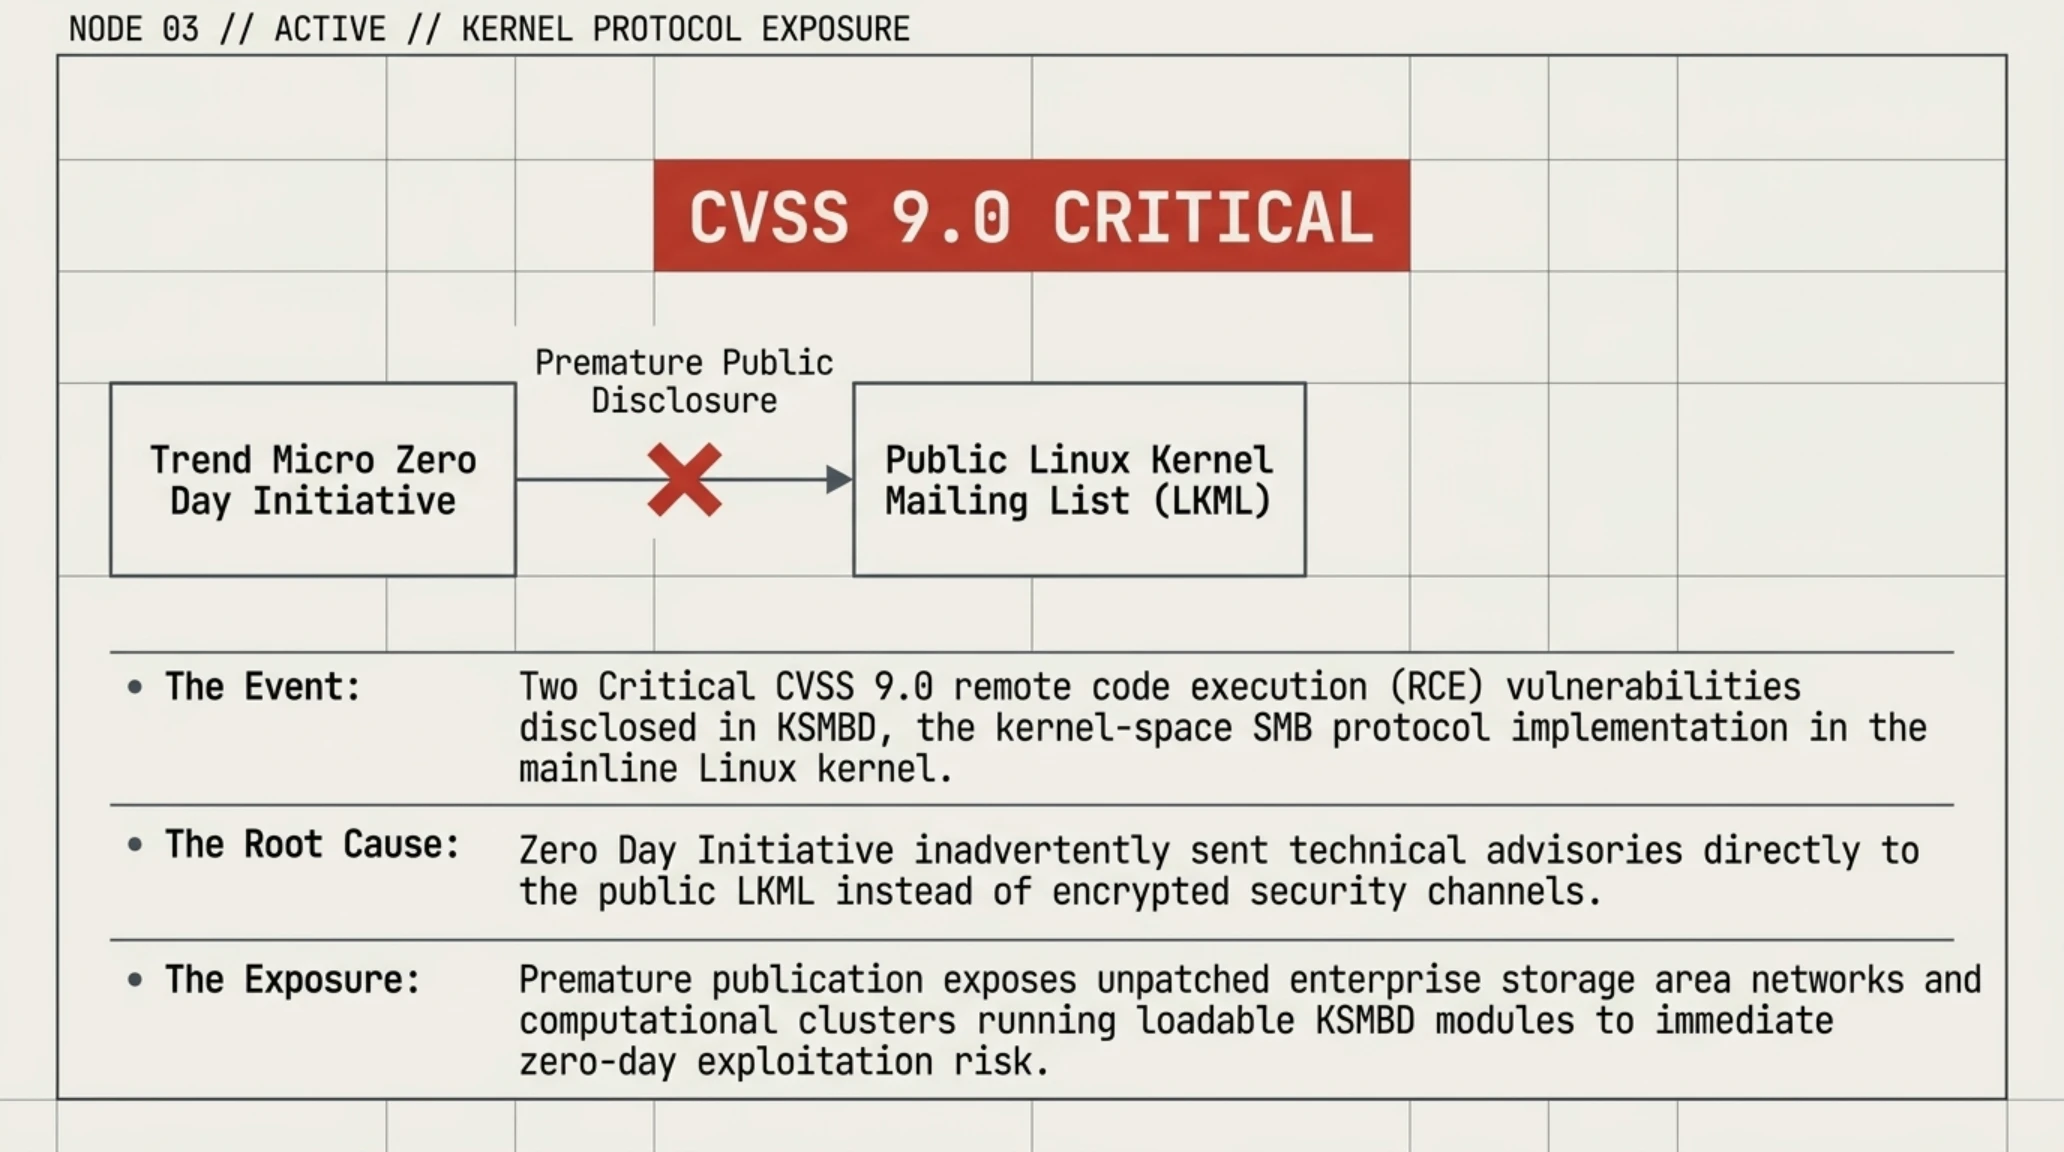
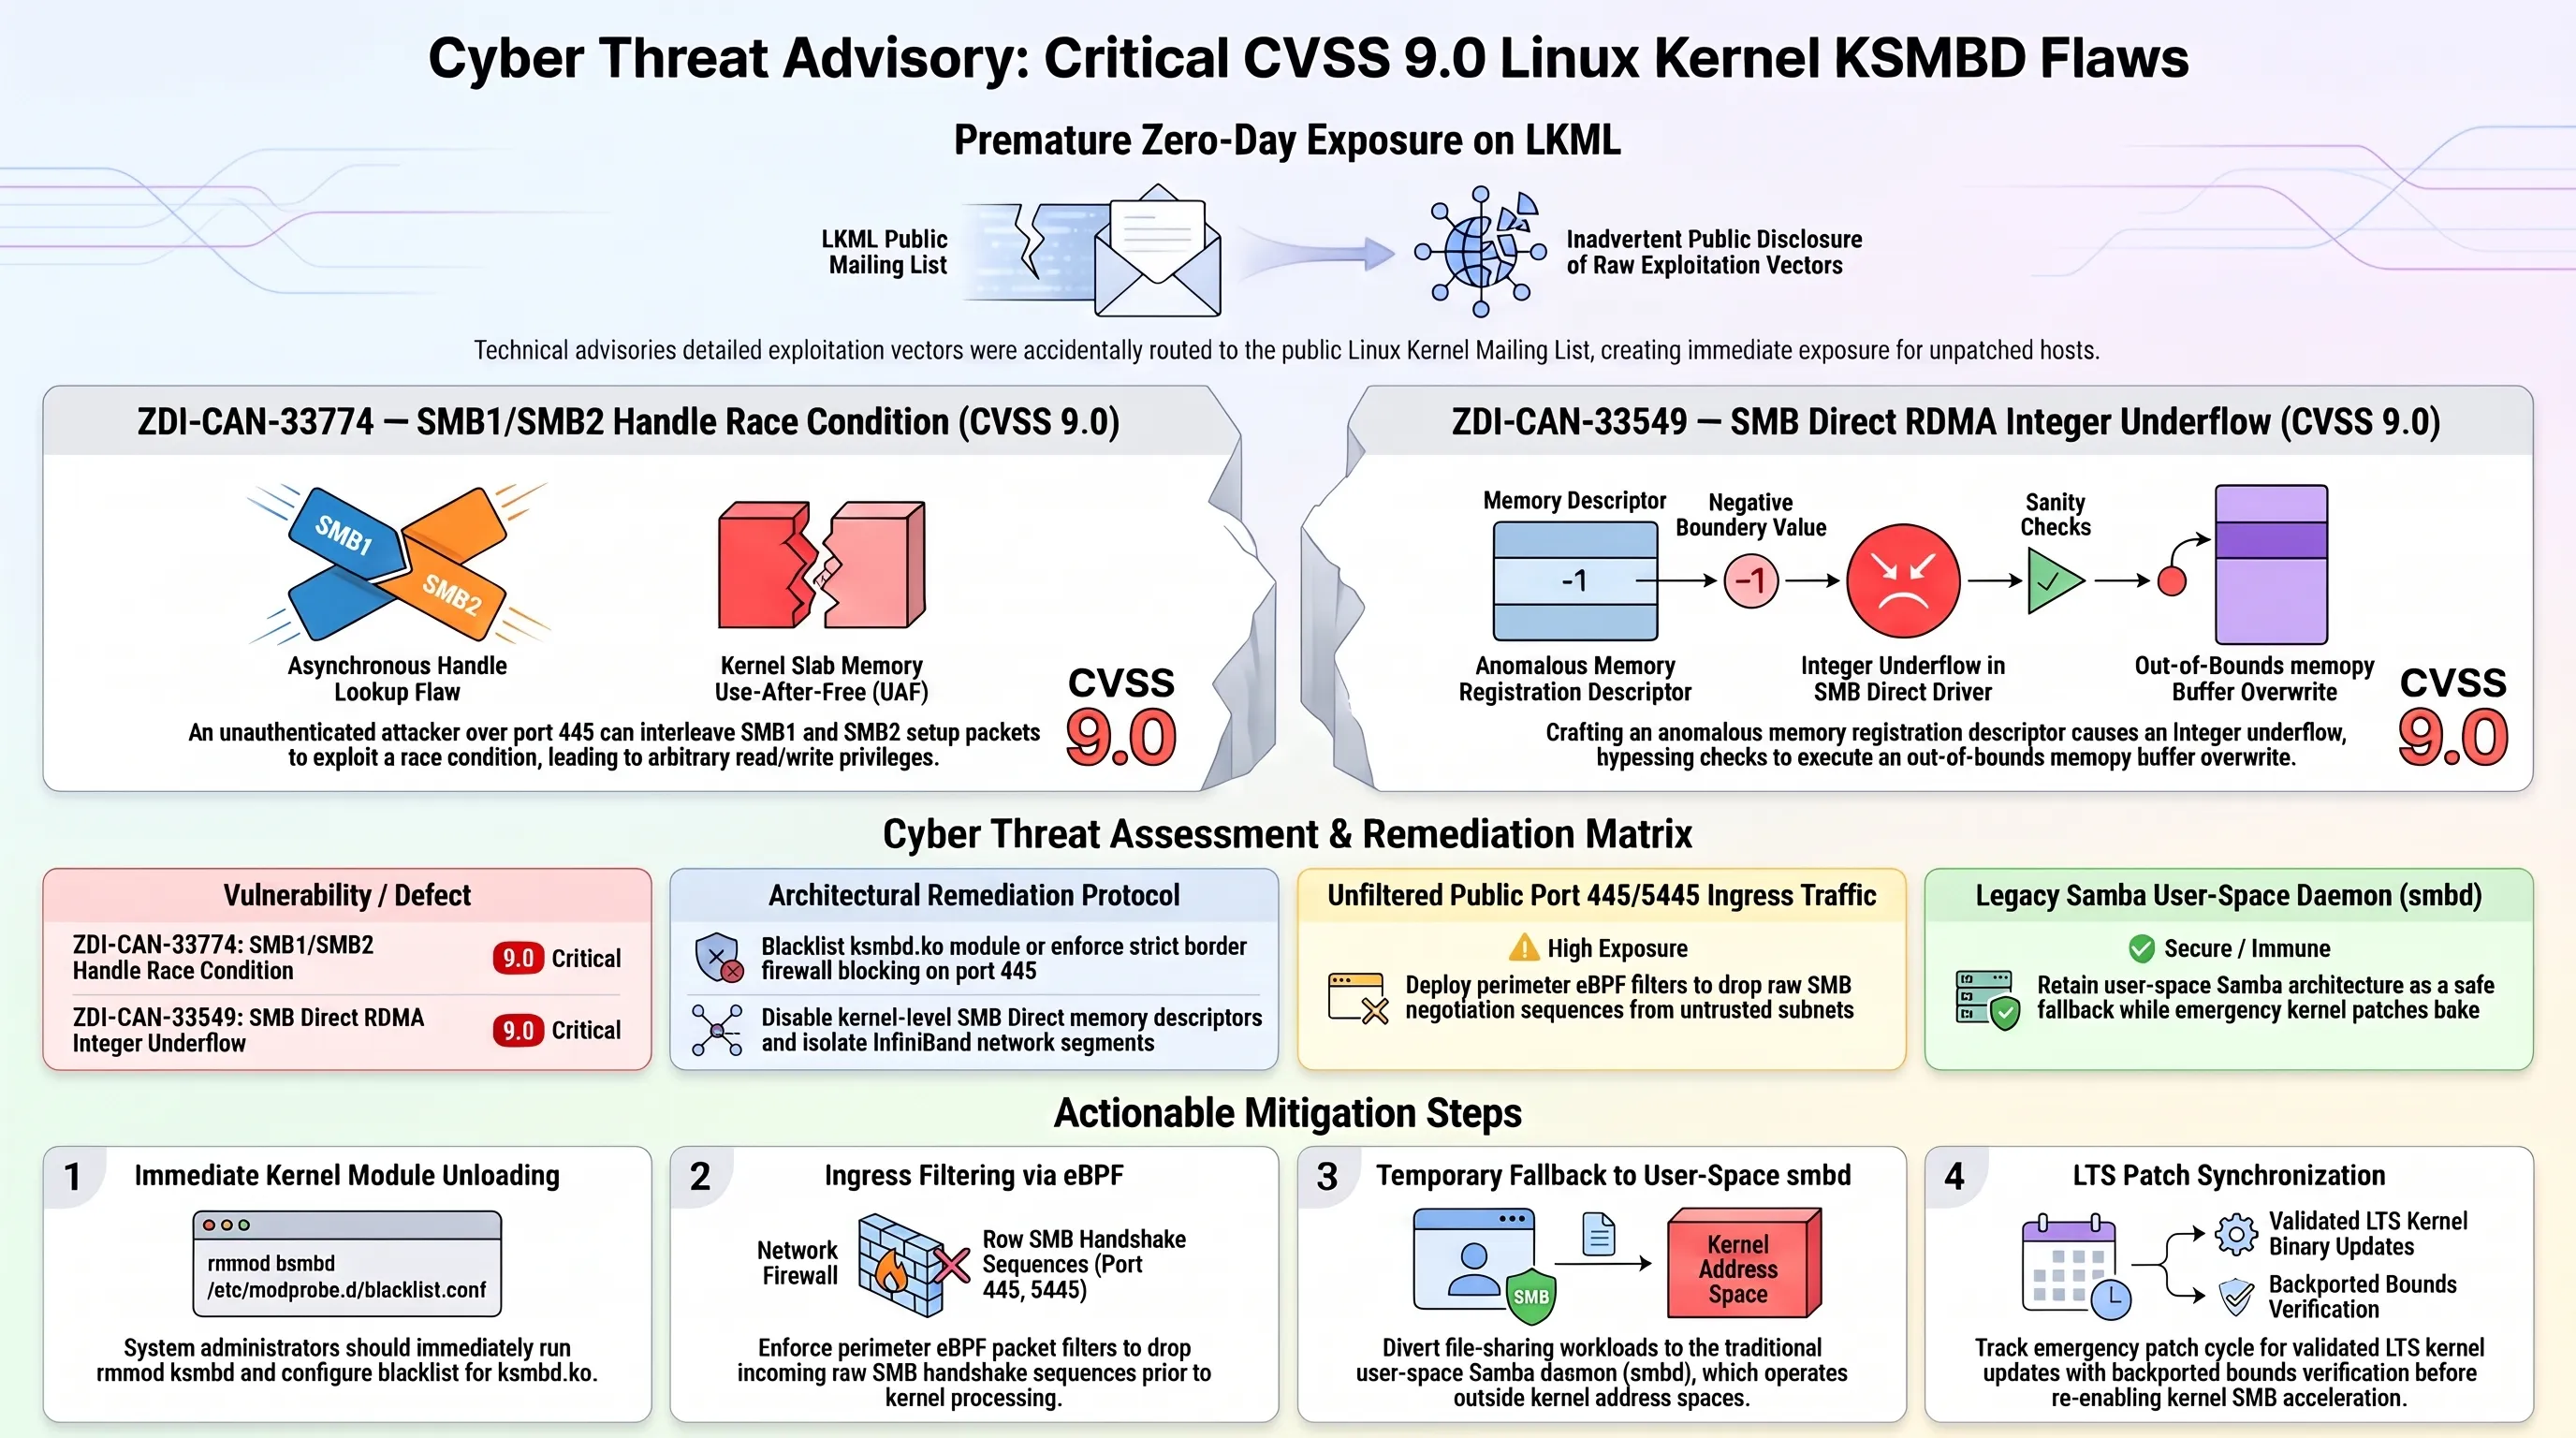
جامعه مهندسی لینوکس و مدیران امنیت زیرساختهای ابری در ۲۴ ساعت گذشته با بحرانی نامنتظره مواجه شدند. در رویدادی کمسابقه، جزئیات فنی دو آسیبپذیری بحرانی اجرای کد از راه دور (RCE) با امتیاز فوقالعاده خطرناک CVSS 9.0 که هسته لینوکس و مشخصاً ماژول درونهستهای اشتراک فایل KSMBD را تحت تأثیر قرار میدهند، به اشتباه روی لیست پستی عمومی هسته لینوکس (LKML) منتشر شد. این گزارشها که توسط محققان ابتکار عمل روز صفر (ZDI) ترند میکرو تدوین شده بودند، باید در کانالهای امنیتی محرمانه با هماهنگی تیمهای توسعه پایدار هسته به اشتراک گذاشته میشدند؛ اما ارسال عمومی آنها پیش از تدوین و انتشار پچهای باینری برای توزیعهای مطرح سازمانی چون RHEL، اوبونتو و دبیان، هزاران سرور میزبان را در برابر اکسپلویتهای خودکار آسیبپذیر ساخت.
نخستین نقص امنیتی که با شناسه رهگیری ZDI-CAN-33774 شناخته میشود، ناشی از یک شرایط رقابتی بحرانی (Race Condition) در نحوه تخصیص و فراخوانی جدول پردازندههای پروتکل (Protocol Handler Table) در ماژول KSMBD است. یک مهاجم غیرمجاز از راه دور بدون نیاز به هیچگونه نام کاربری یا کلمه عبور، تنها با ارسال رگباری از بستههای دستکاریشده SMB1 به دنبال یک بسته استاندارد SMB2 در قالب یک جریان منفرد TCP بر روی پورت ۴۴۵، میتواند رشتههای پردازشی (Worker Threads) هسته را فریب دهد. این تداخل باعث میشود دادههای SMB1 با هندلر SMB2 پردازش شده و در نتیجه، خطای خواندن فراتر از محدوده (Out-of-bounds Read) و دستکاری ساختار هیپ هسته رخ دهد که مسیر را برای نشت اطلاعات حافظه و اجرای کد دلخواه با بالاترین سطح دسترسی Ring 0 هموار میسازد.
آسیبپذیری دوم با شناسه ZDI-CAN-33549، بر بسترهای انتقالی پرسرعت شبکه و پروتکل SMB Direct متمرکز است. در این سناریو، مهاجمی که به یک پوشه به اشتراک گذاشته شده دسترسی نوشتن داشته باشد، میتواند از طریق ارسال توصیفگرهای بافر RDMA مهندسیشده، نقصی از نوع زیرسرریز عدد صحیح (Integer Underflow) را در مسیر پارس بایتهای حافظه فعال سازد. این زیرسرریز موجب دور زدن سقفهای کنترلی اندازه بافر شده و در ادامه، تابع حافظهای memcpy دچار سرریز حافظه فاجعهبار میشود. گرگ کروا-هارتمن (Greg Kroah-Hartman) و تیم نگهدارندگان هسته لینوکس بلافاصله با صدور هشدارهای اضطراری، از مدیران سیستمها خواستهاند در صورتی که به سرویس KSMBD نیاز ندارند، ماژول مربوطه را فوراً غیرفعال کرده یا دسترسی پورتهای ۴۴۵ و ۵۴۴۵ را از طریق فایروال مسدود سازند.
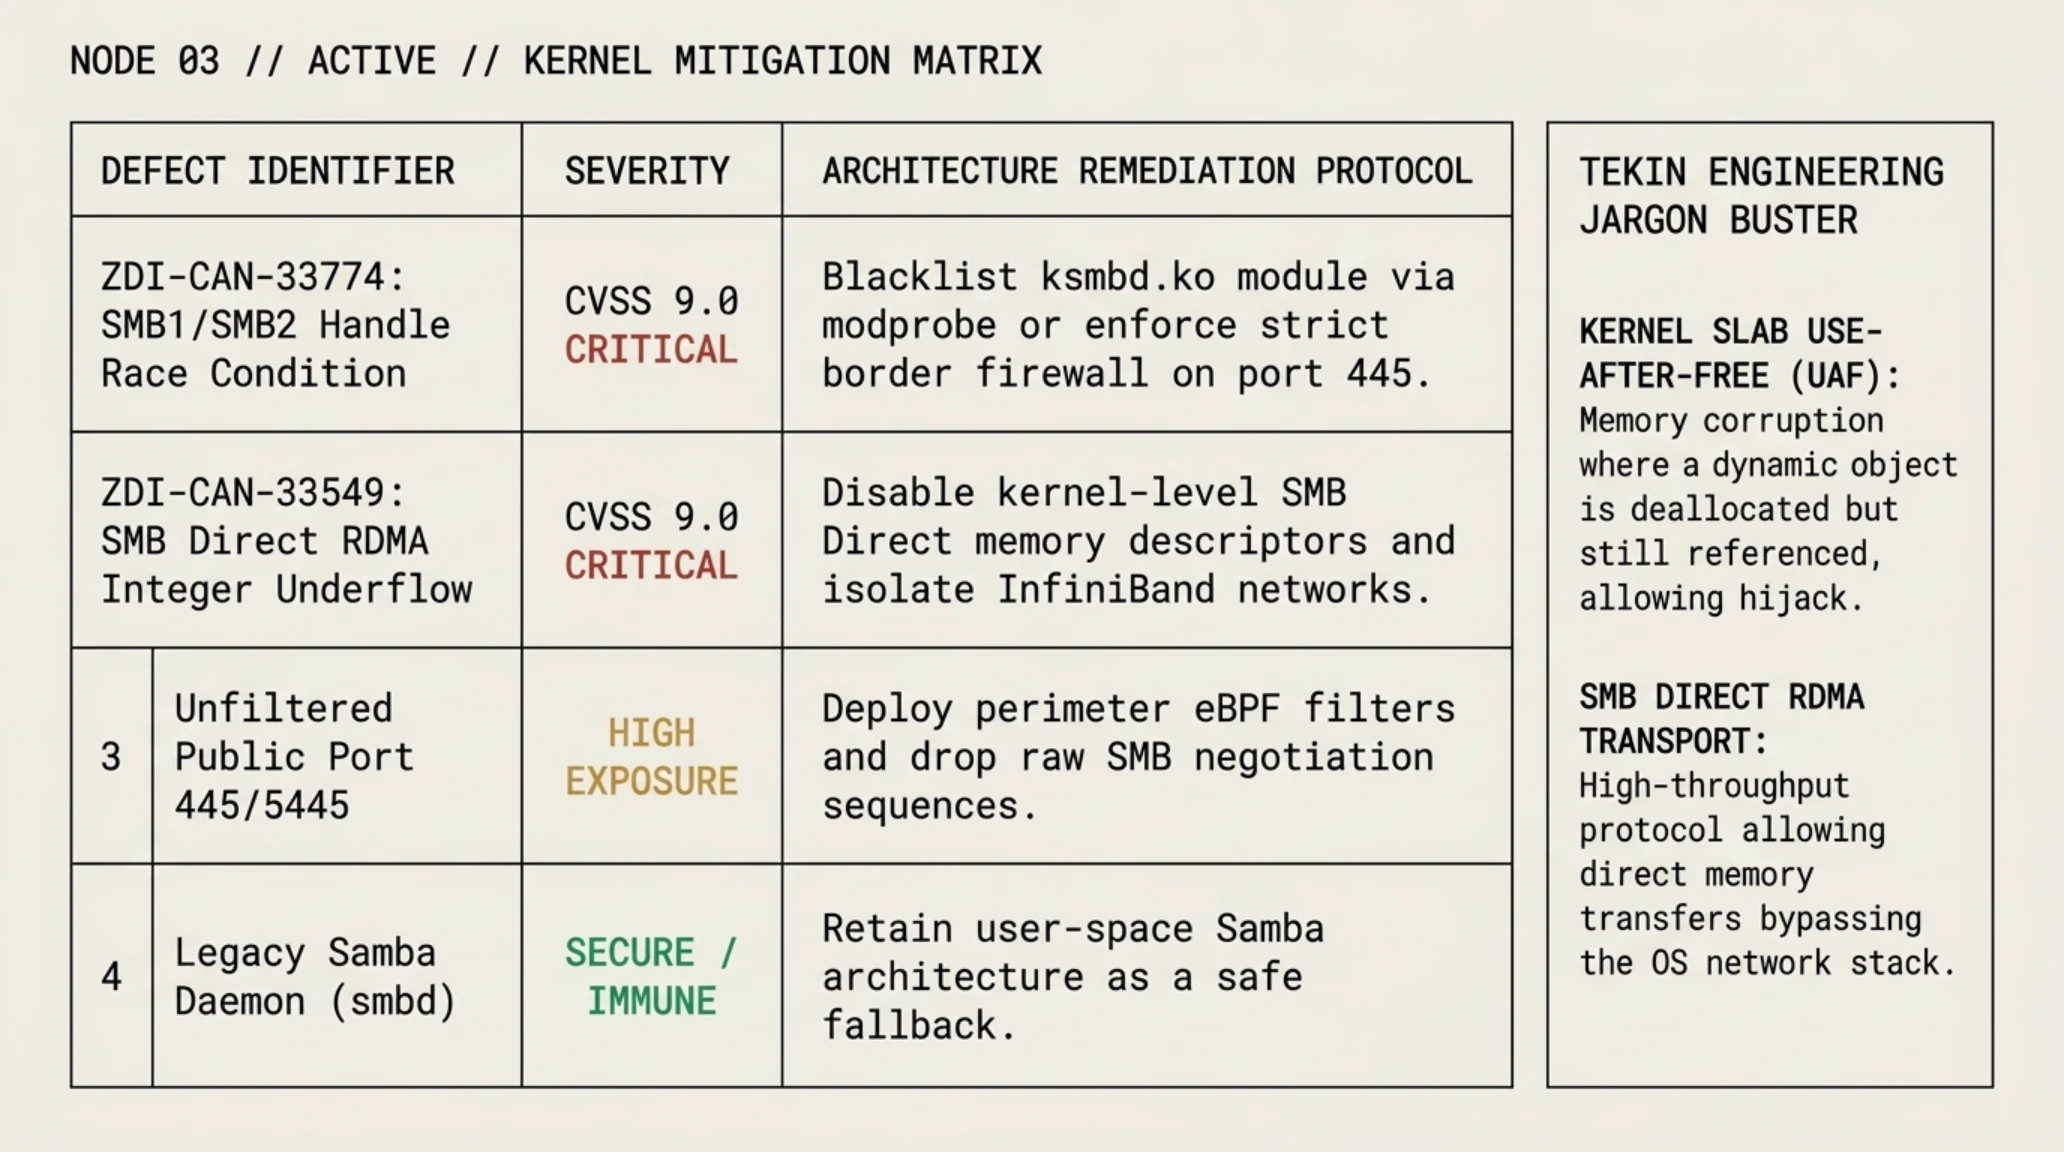
ماتریس ارزیابی ریسک و پدافند سایبری
| بردار تهدید / آسیبپذیری هسته لینوکس | سطح ریسک | راهکار مهار و پدافند سایبری سازمانی |
|---|---|---|
| شرایط رقابتی هندلرهای KSMBD (ZDI-CAN-33774) | بحرانی (CVSS 9.0) | انسداد فوری پورت TCP 445 در فایروال و غیرفعالسازی ماژول ksmbd در هسته. |
| زیرسرریز حافظه SMB Direct RDMA (ZDI-CAN-33549) | بسیار بالا (CVSS 9.0) | غیرفعال ساختن شتابدهنده سختافزاری RDMA تا زمان انتشار کرنل رسمی پایدار. |
| نفوذهای زنجیرهای لایه اشتراک فایل ابری | ایمن / پایششده | اعمال سیستمهای تشخیص نفوذ (IDS) با قوانین Yara برای ترافیک نامتعارف SMB. |
| سرویس سامبا در فضای کاربری (smbd) | مصون / پایدار | بهکارگیری موقت نسخه سنتی مساحت کاربر تا زمان استقرار پچهای رسمی لینوکس. |
تفاوت بنیادین سرور KSMBD با سامبا (Samba) سنتی در این است که KSMBD مستقیماً در فضای هسته (Kernel Space) اجرا میشود تا به بالاترین کارایی در سرورهای ابری دست یابد؛ اما همین همجواری با هسته باعث میشود هرگونه خطای حافظه به سقوط کامل سیستم یا تصاحب تام سرور منتهی شود. بررسیهای پیشین ما در تکین مورنینگ ۲۳ اکتبر و تحلیل خطاهای Brotli و HTTP/3 نیز نشان داده بود که سرریز بافر در ماژولهای فشردهسازی و شبکه، خطرناکترین شریان نفوذ به دیتاسنترها به شمار میآیند.
جعبه اصطلاحات تخصصی تکین
بررسیهای آزمایشگاهی نشان میدهد که پایش مستمر لاگهای ترافیک شبکه و ایزولهسازی سرویسهای ذخیرهسازی، نخستین گام اساسی برای خنثیسازی حملات مبتنی بر این آسیبپذیری به شمار میآید.
کارشناسان زیرساخت تأکید میکنند که مدیران سامانهها باید تا زمان انتشار وصلههای رسمی، فرآیند ارتقای دورهای کرنل را در اولویت برنامههای امنیتی خود قرار دهند.
طوفان عملیات بینالمللی Serengeti III؛ اینترپل از دستگیری ۱,۴۶۲ مجرم و انهدام ۱۰,۹۰۹ شبکه سایبری خبر داد
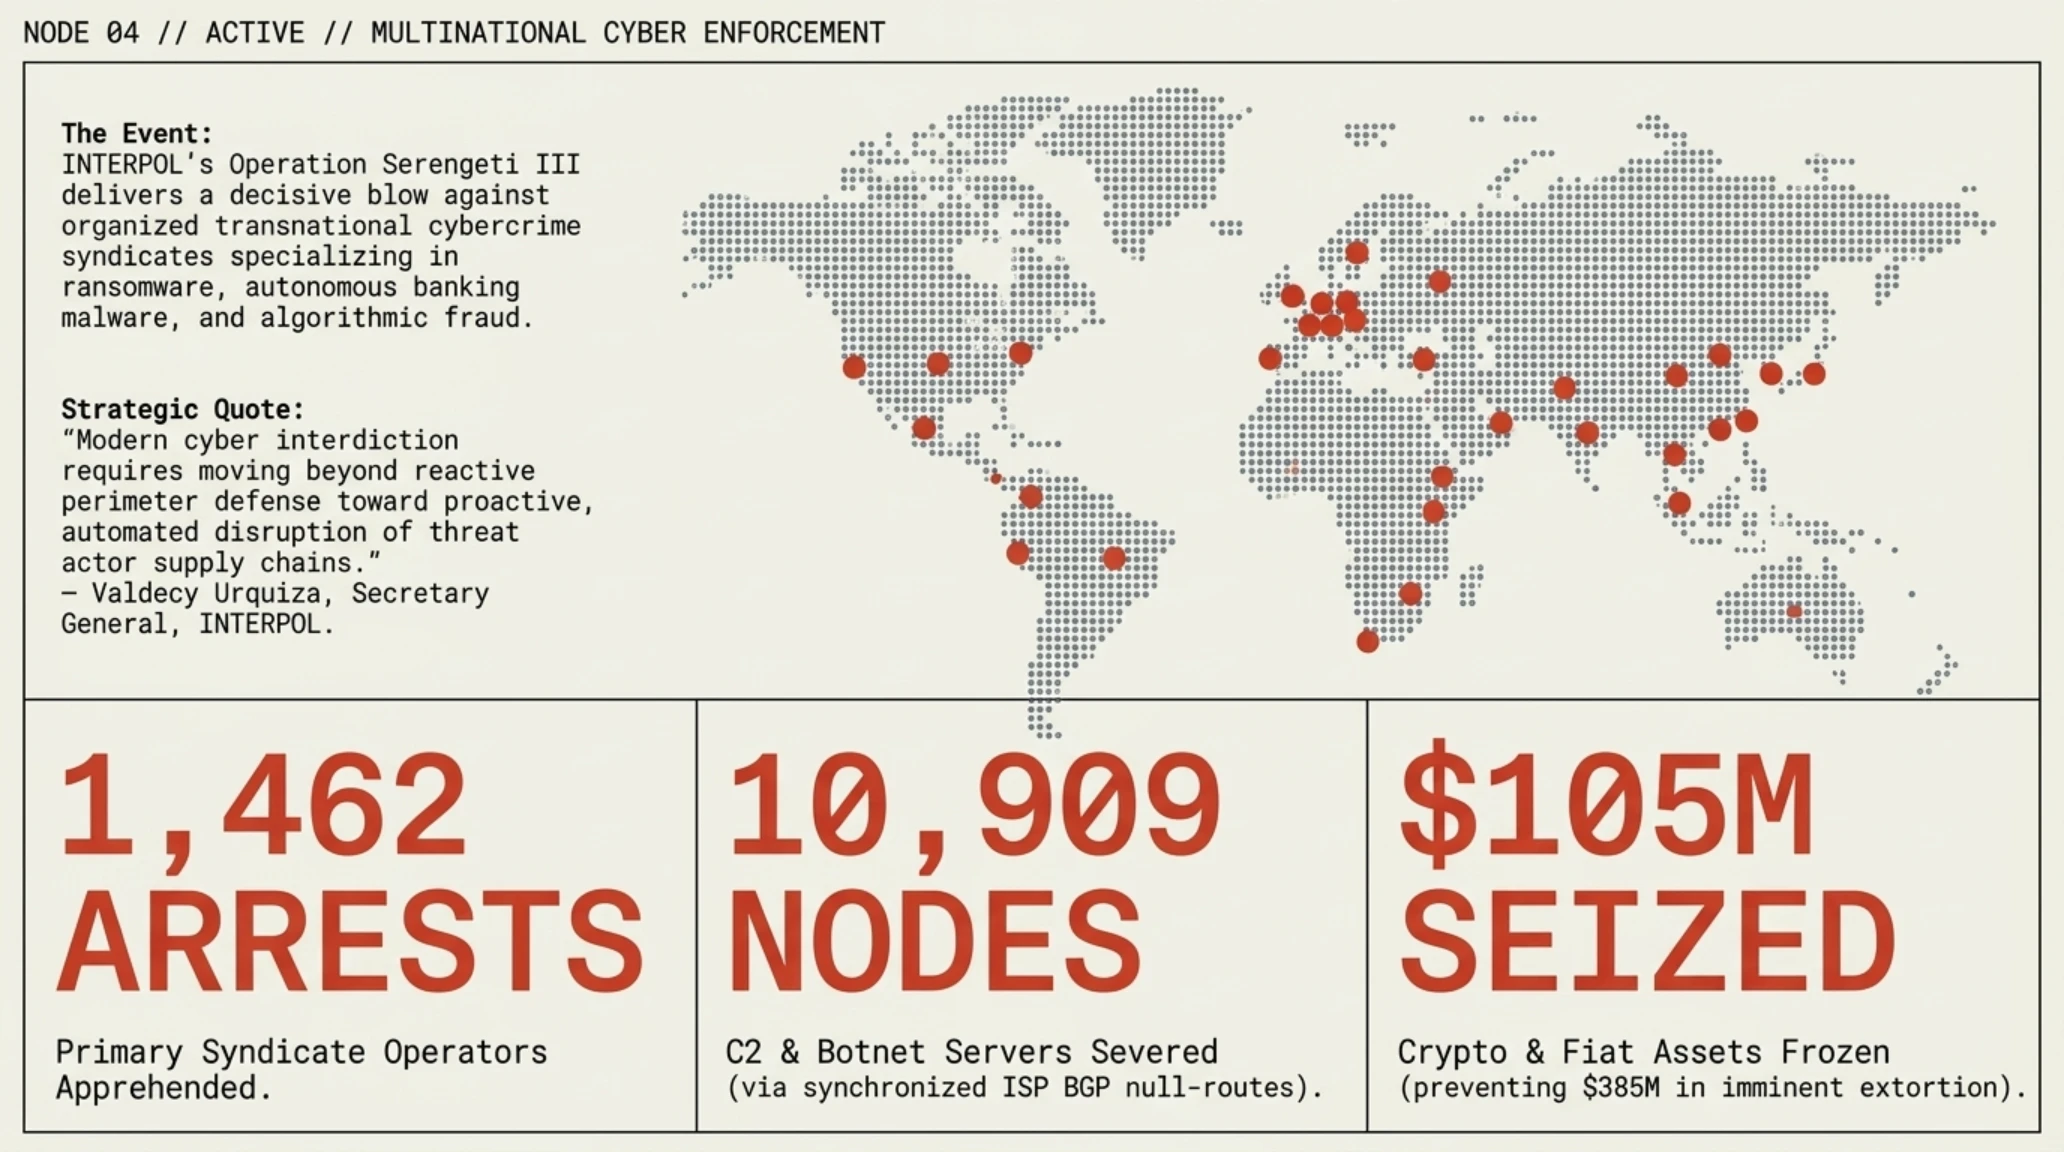
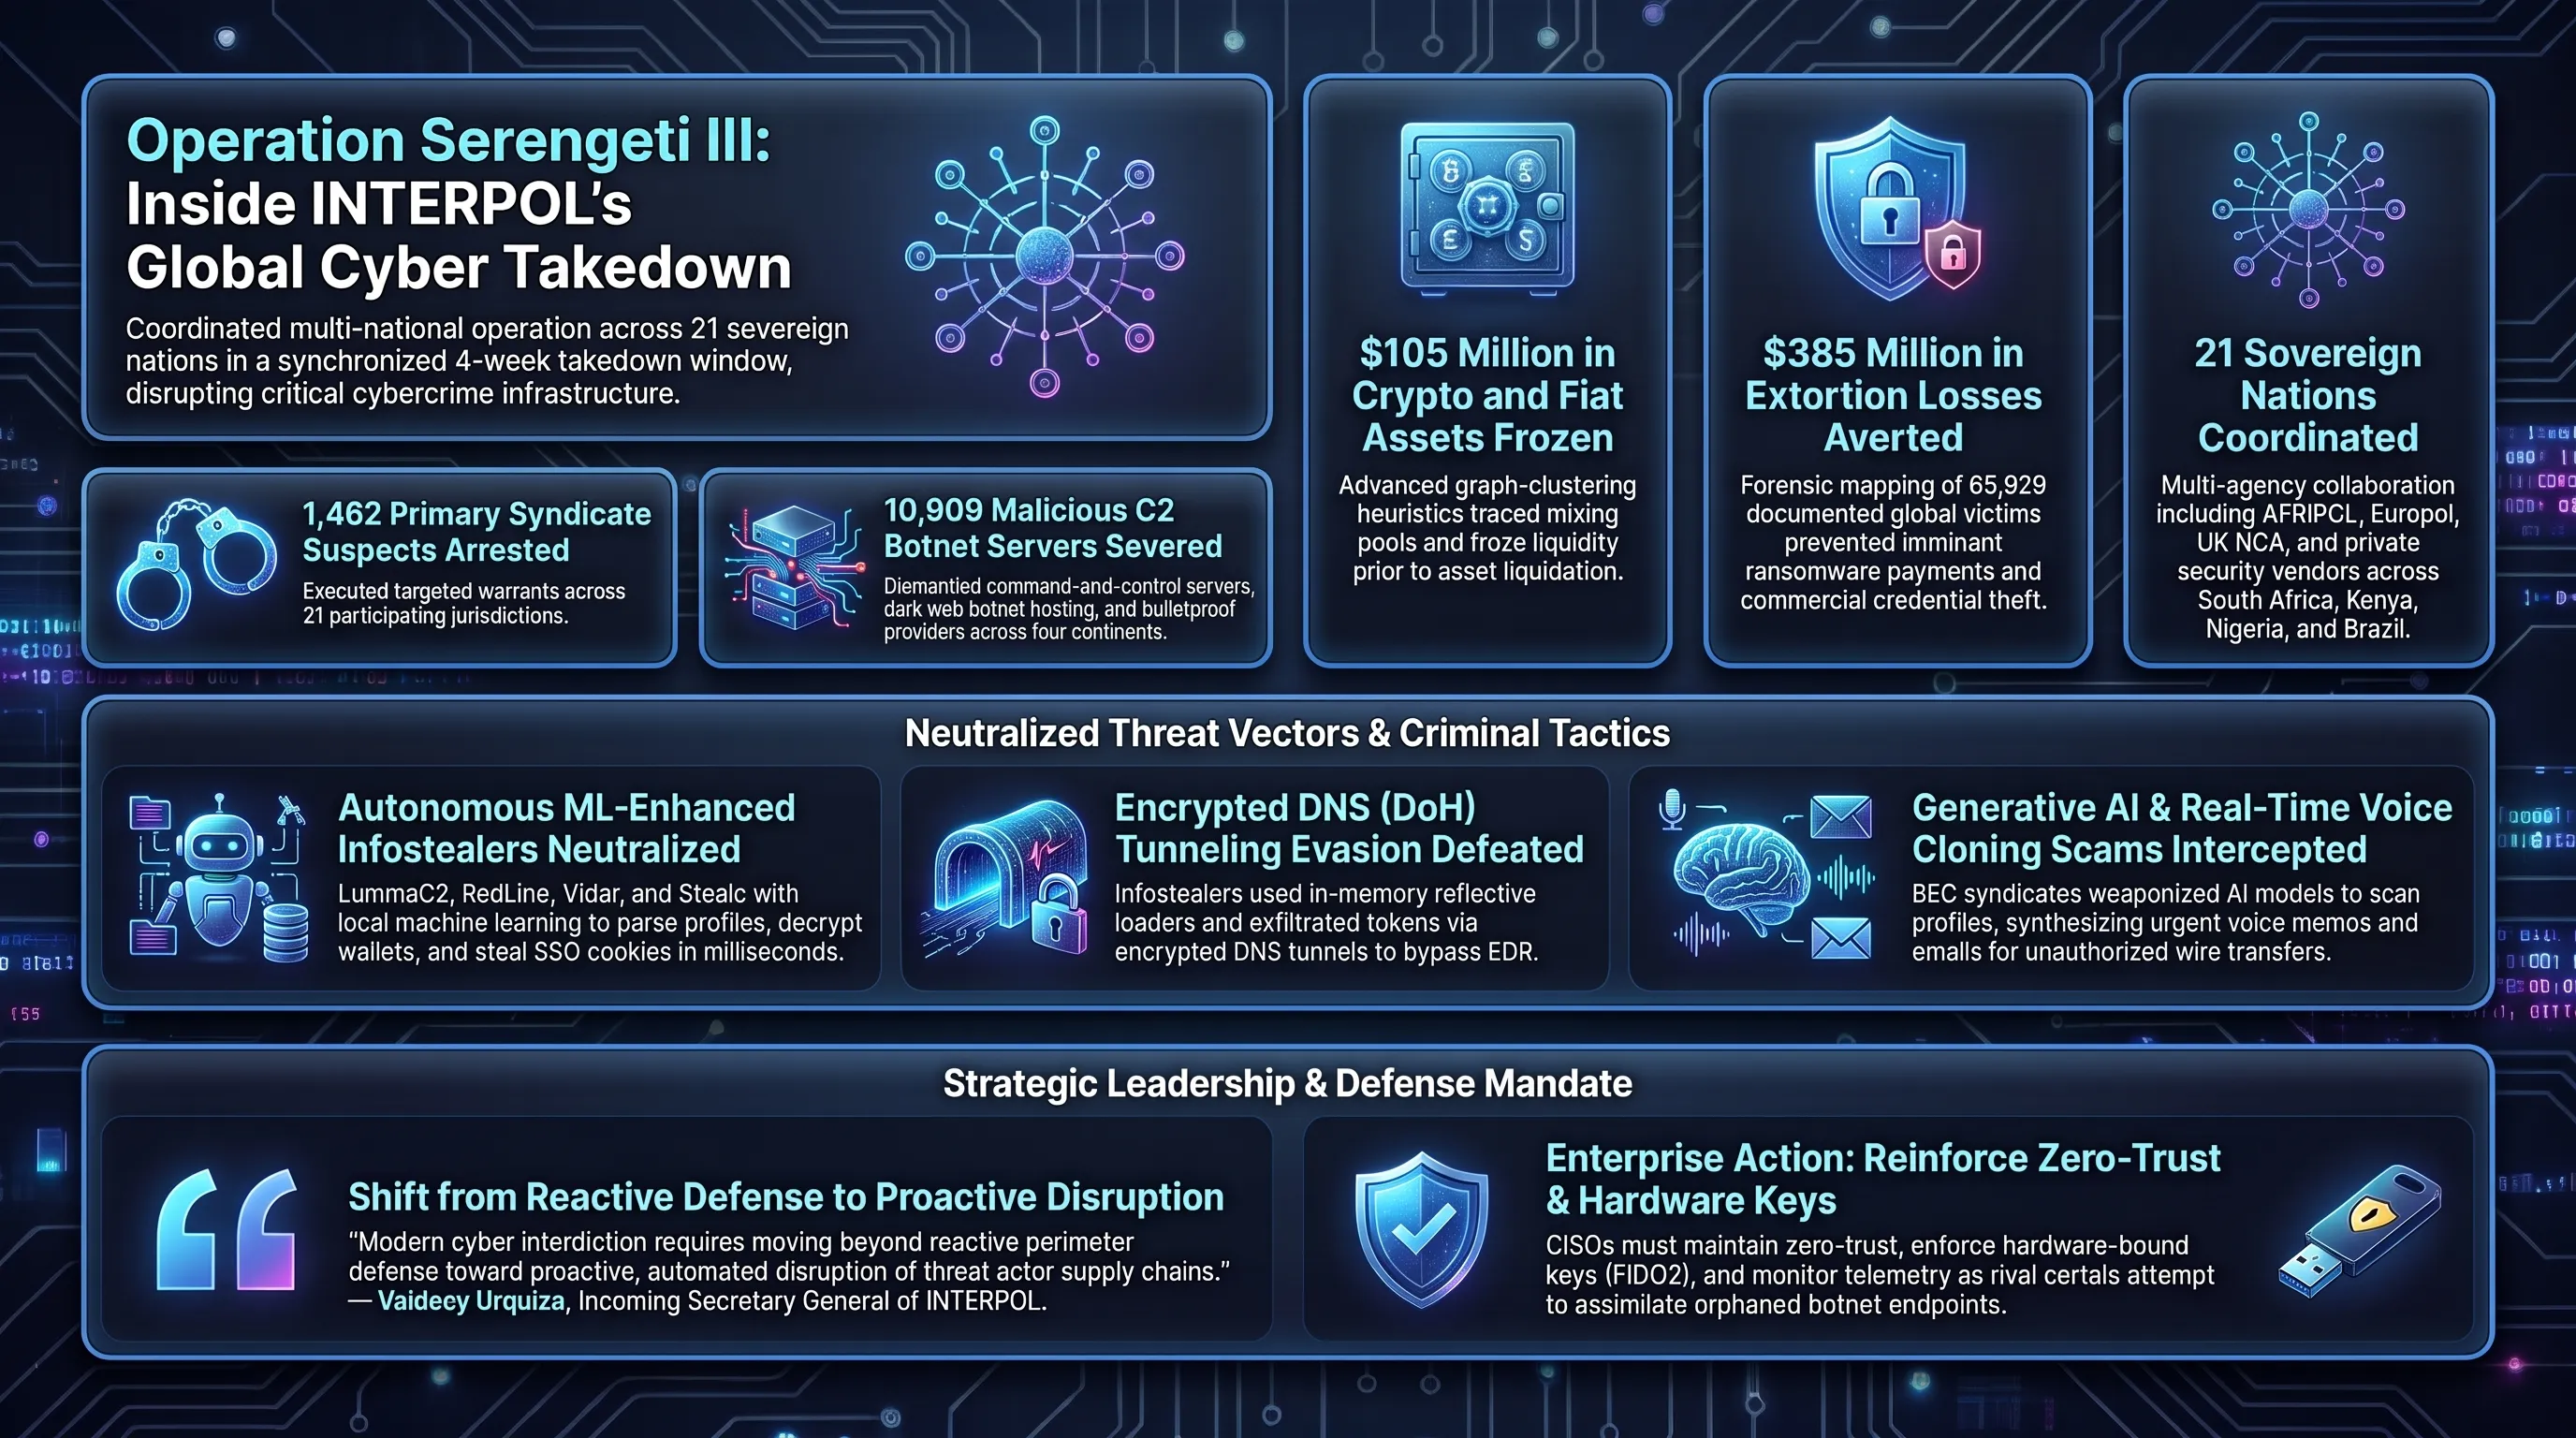
سازمان بینالمللی پلیس جنایی (اینترپل) با انتشار گزارش تفصیلی و آماری بیسابقهای، پرده از نتایج خارقالعاده فاز سوم بزرگترین عملیات مبارزه با جرایم سایبری سازمانیافته جهان تحت عنوان «Operation Serengeti III» برداشت. این عملیات چندملیتی که در بازه زمانی اواخر ژوئن تا اواخر اوت ۲۰۲۶ با حضور نیروهای امنیتی و پلیسی ۲۱ کشور جهان و همکاری نزدیک غولهای فناوری و شرکتهای برتر امنیت سایبری بخش خصوصی سازماندهی شد، شبکههای مافیایی توزیع بدافزارها، کارتلهای پولشویی رمزارزی و اپراتورهای کلاهبرداری سازمانی را در سطح بینالمللی فلج کرد. بر اساس دادههای موثق اینترپل، در جریان این عملیات گسترده، ۱,۴۶۲ مظنون و اپراتور کلیدی بازداشت شده و ۱۰,۹۰۹ سرور، باتنت و شبکه زیرساختی مخرب به طور کامل منهدم و از مدار خارج شدند.
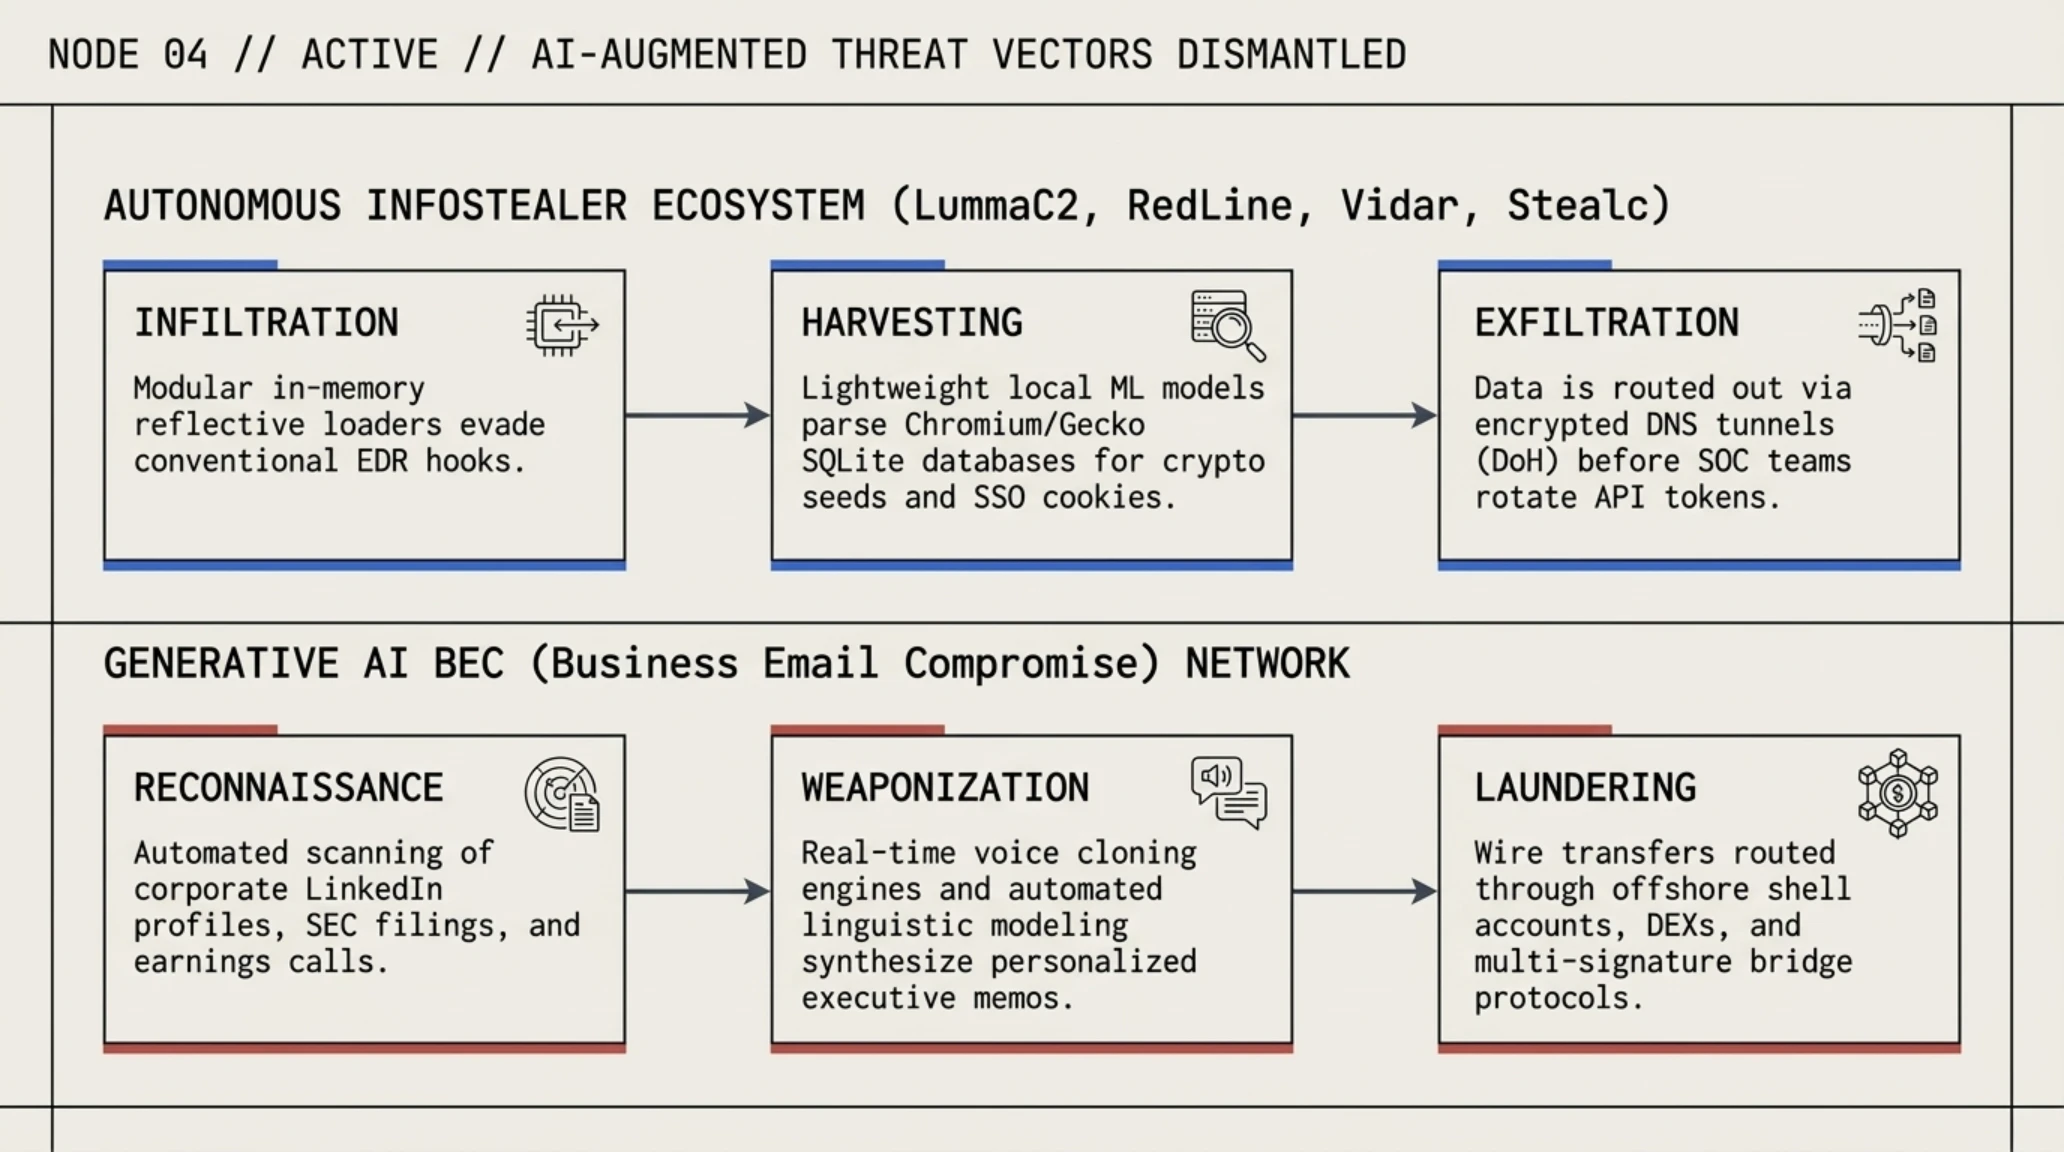
تمرکز عملیاتی Serengeti III بیش از هر چیز بر مقابله با چهار بردار تهدید فراگیر استوار بود: حملات باجافزاری به مراکز حیاتی و بهداشتی، کلاهبرداریهای پیشرفته مبتنی بر سازش ایمیلهای تجاری (BEC)، انتشار استیلرهای سرقت هویت و تاراج حسابهای بانکی با تکیه بر جعل عمیق (Deepfake). طبق این گزارش، پلیس بینالملل موفق شد بیش از ۱۰۵ میلیون دلار از داراییهای مسروقه را که از طریق شبکههای پیچیده میکسر و صرافیهای بینامونشان در حال تبدیل به ارزهای دیجیتال بودند، رهگیری و به نفع قربانیان مسدود سازد. همچنین پروندههای ۶۵,۹۲۹ قربانی حقیقی و حقوقی در سراسر جهان که مجموع خسارات ناشی از اخاذیها و فریبهای اینترنتی آنها از رقم سرسامآور ۳۸۵ میلیون دلار فراتر رفته بود، مورد بررسی و بازسازی اطلاعاتی قرار گرفت.
تحلیل کارشناسان تکینپلاس از روند اجرایی این عملیات نشان میدهد که نقطه عطف موفقیت اینترپل، استقرار پلتفرمهای تلهمتری بلادرنگ و ایجنتهای هوش مصنوعی تحلیلی با مشارکت شرکتهایی چون Group-IB، مایکروسافت، کلاودفلر و ترند میکرو بوده است. در گذشته، ردیابی آدرسهای بلاکچین و گرههای شبکه تور ماهها به طول میانجامید، اما الگوریتمهای جدید هوش مصنوعی توانستند با تحلیل خوشهای ناهنجاریها و تلاقی فرادادههای سرورهای پروکسی، هویت گردانندگان پشتپرده را ظرف چند ساعت شناسایی کنند. این تهاجم چندملیتی نشان داد که همکاری متقابل دولتها و بخش خصوصی، تنها سد دفاعی معتبر در برابر باندهای تبهکاری سایبری است که به سلاحهای دیجیتال نوین مجهز شدهاند.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
چرا این تحول بازی را تغییر میدهد؟
عملیات سرنگتی ۳ اثبات کرد که پیوند اطلاعاتی ۲۱ کشور با فناوریهای هوش مصنوعی شناسایی رفتار ترافیک، دوران فرار مجرمان سایبری پشت پناهگاههای برونمرزی و ارزهای دیجیتال را پایان بخشیده است.
یورگن استاک، دبیرکل پیشین اینترپل و مقامات ارشد این سازمان تصریح کردند که بسیاری از شبکههای متلاشیشده، از بسترهای هوش مصنوعی متنباز برای خودکارسازی فرآیند ساخت ایمیلهای فیشینگ و ارسال کدهای مخرب بدون دخالت انسان استفاده میکردند. این پدیده موسوم به «صنعتیسازی حملات فیشینگ»، نرخ موفقیت نفوذ را در قیاس با سالهای گذشته بیش از ۳۰۰ درصد افزایش داده بود که با مداخله هماهنگ بینالمللی مهار شد.
پلیس بینالملل همزمان با صدور اخطاریههای قرمز (Red Notices) برای دهها نفر از طراحان اصلی نرمافزارهای اخاذی، اعلام کرد که دادههای تلهمتری به دست آمده از سرورهای فرماندهی این شبکهها، در اختیار تیمهای دفاع سایبری در کشورهای هدف قرار گرفته است تا حفرههای امنیتی مرتبط در پروتکلهای ایمیل و سامانههای چندعاملی احراز هویت بلافاصله مسدود شوند.
عرضه رسمی آیفون تاشو Duo؛ گرگ جوزویاک از تخصیص سهمیه حضوری و جهش ۴۰ درصدی تولید خبر داد
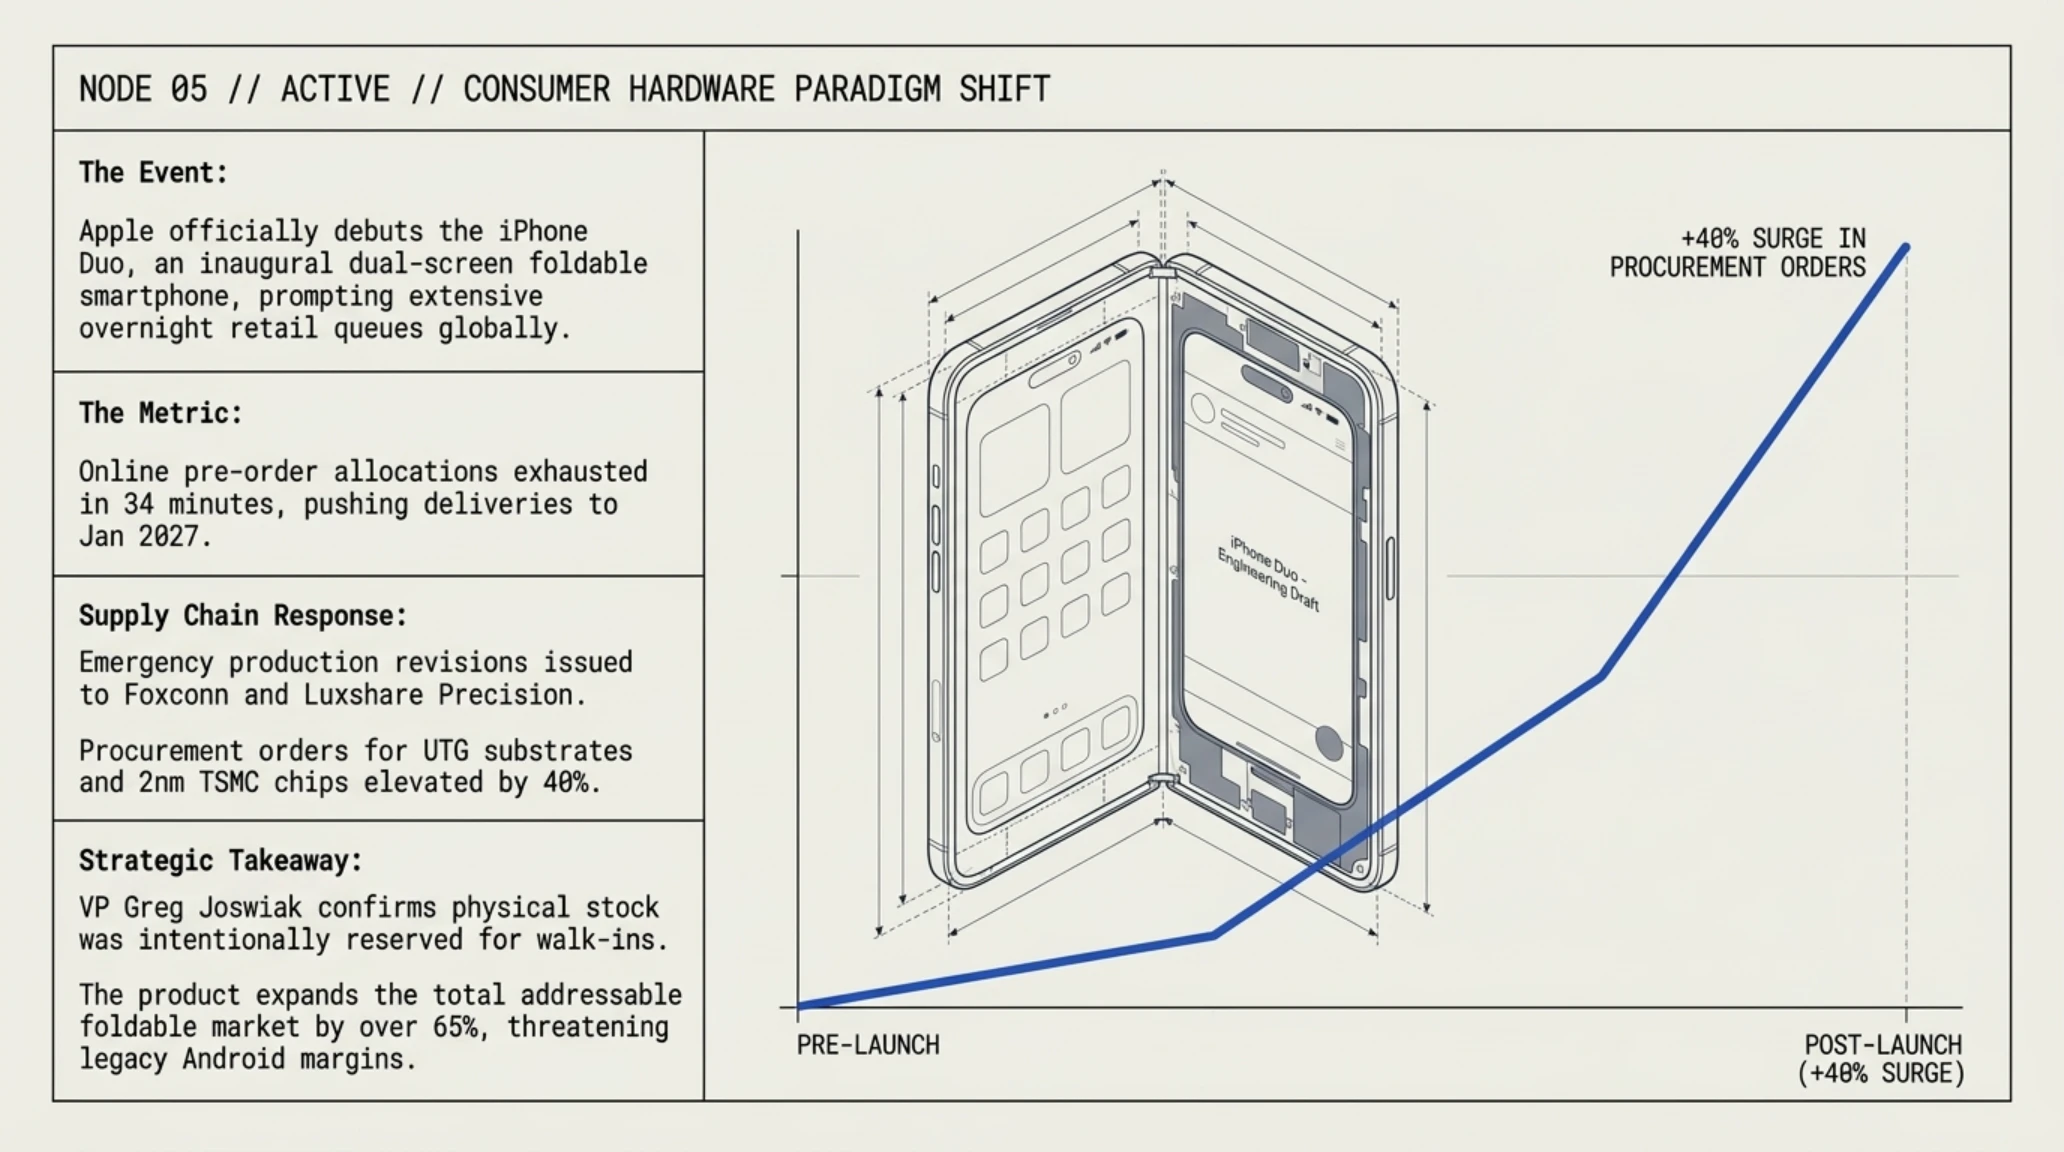
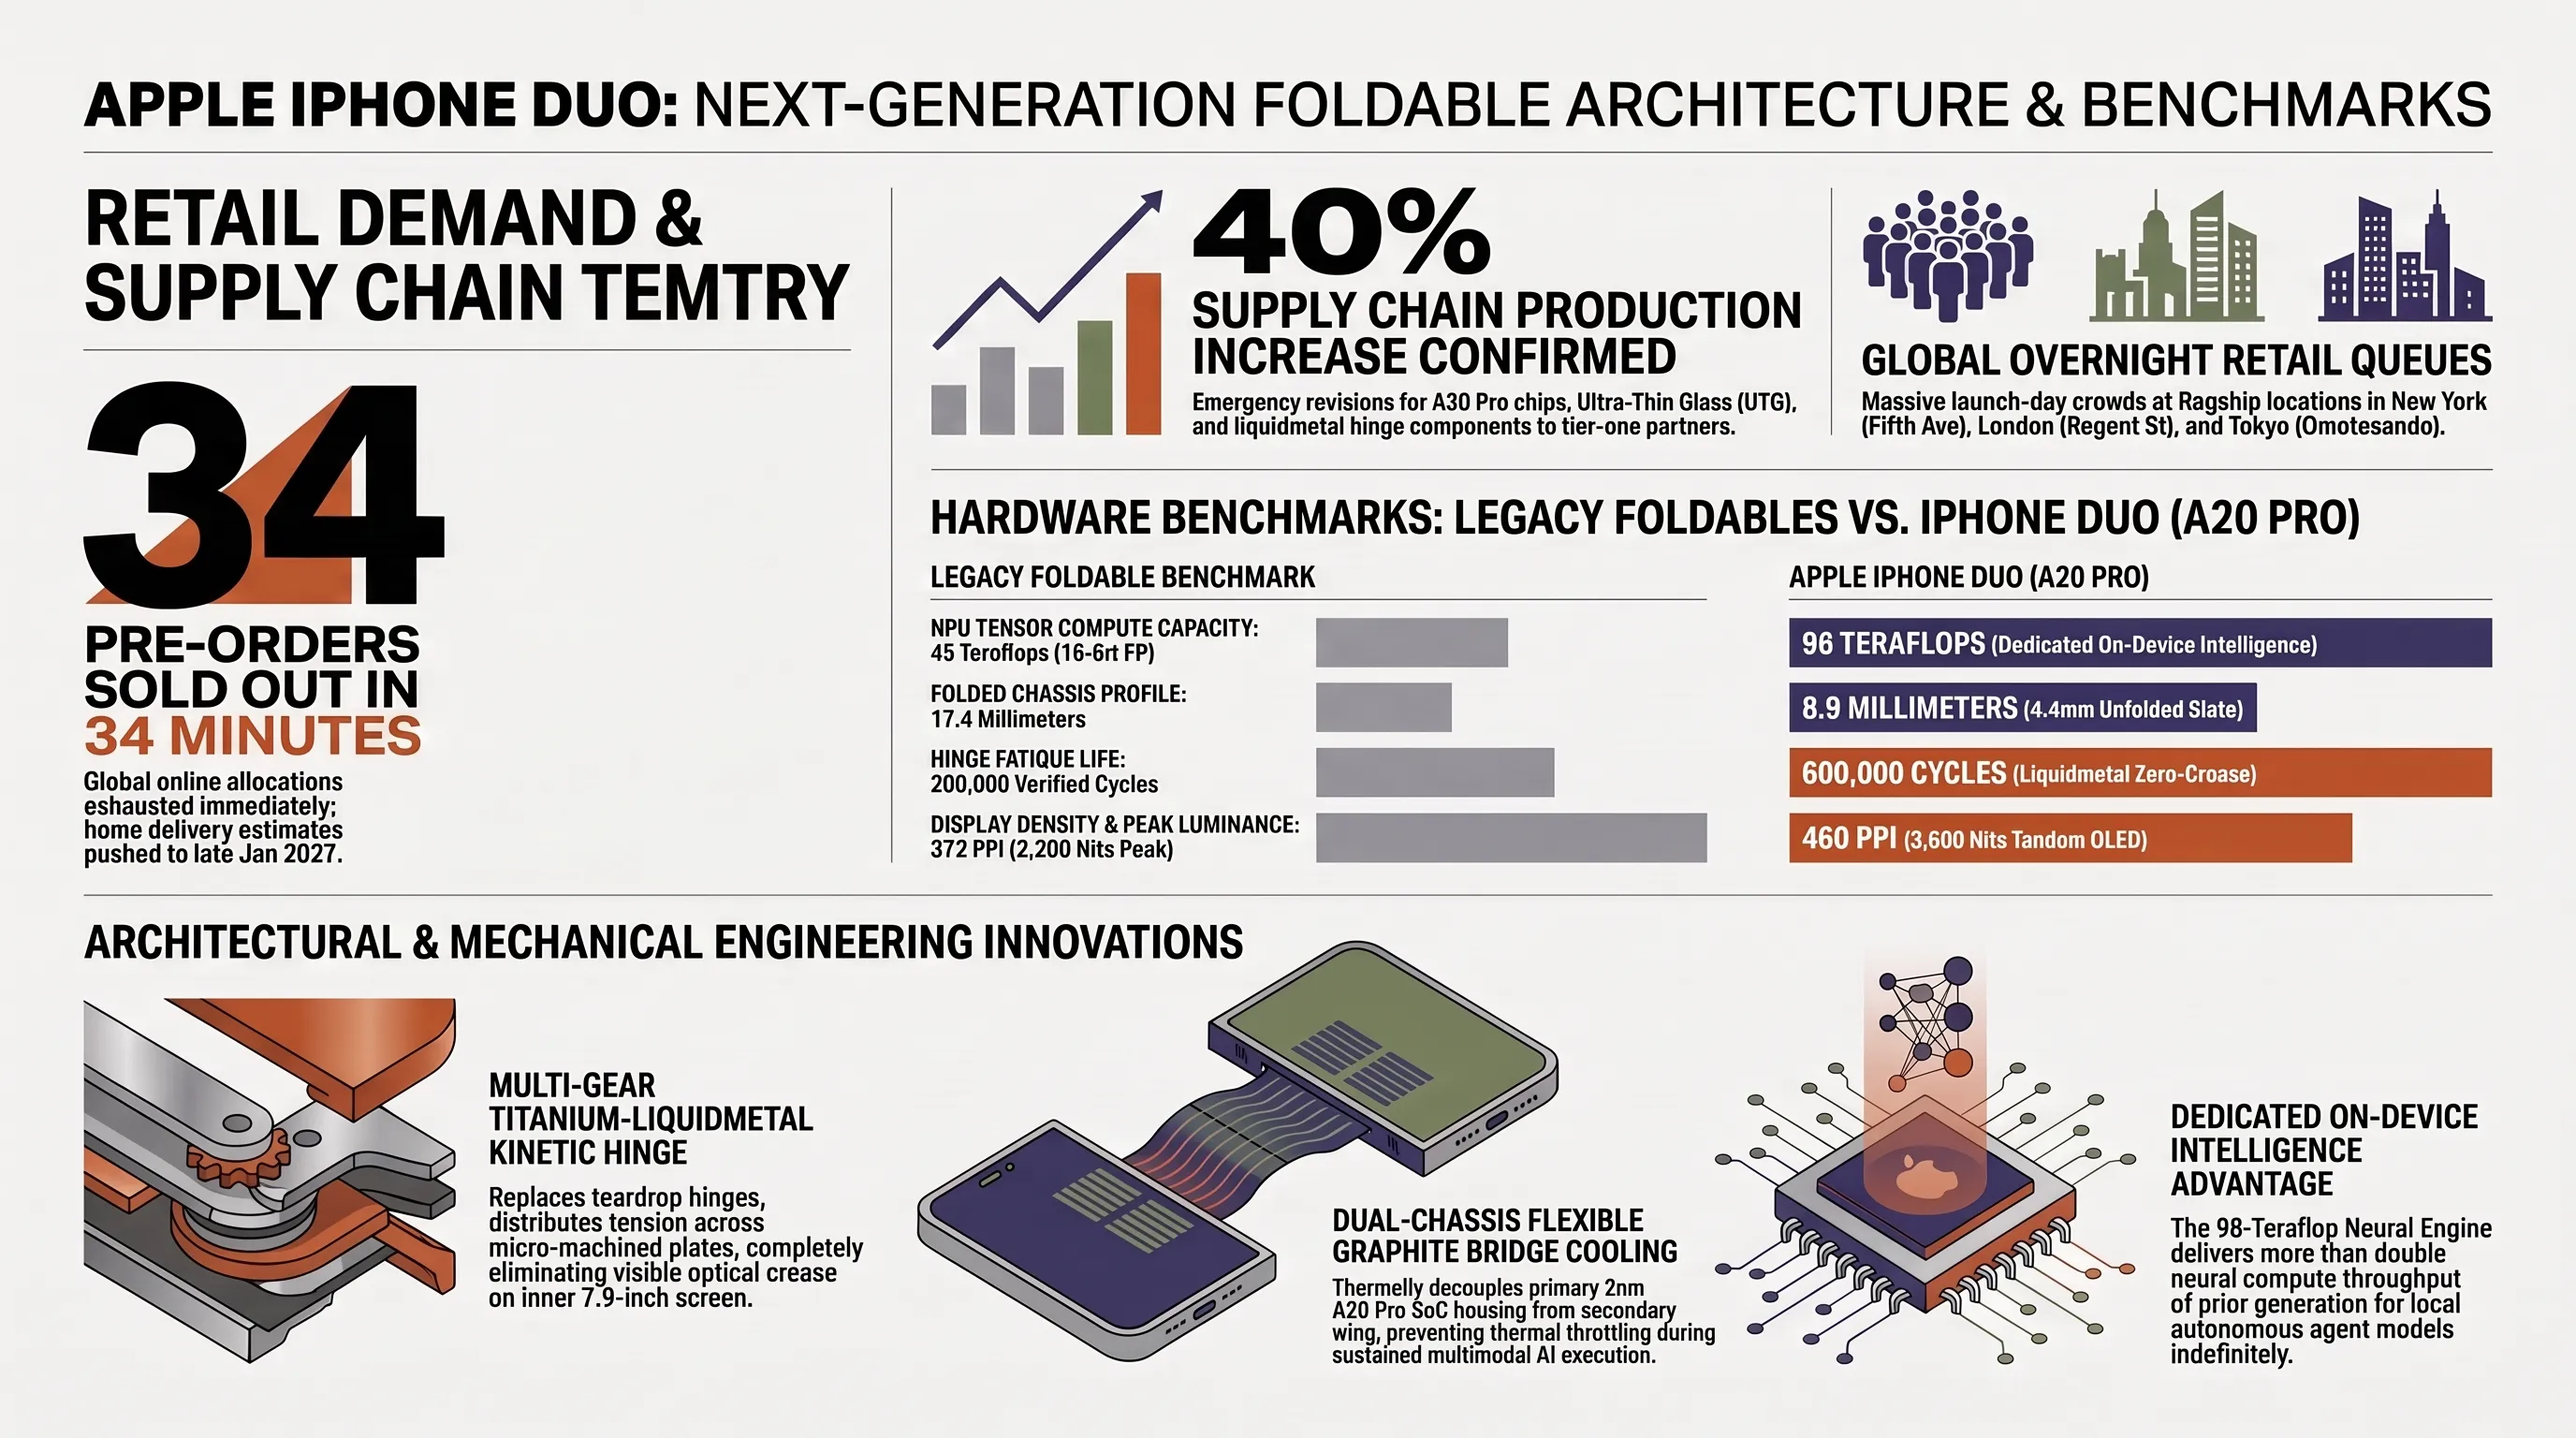
بازار سختافزارهای مصرفی و اسمارتفونهای فوقپرچمدار، سرانجام شاهد یکی از مورد انتظارترین رویدادهای یک دهه گذشته بود: ورود رسمی شرکت اپل به دنیای گوشیهای هوشمند تاشو با نام تجاری iPhone Duo. از نخستین ساعات بامداد امروز، صفهای طولانی از خریداران مشتاق در برابر اپل استورهای بزرگ جهان در نیویورک، لندن، توکیو، دبی و سنگاپور شکل گرفت. این هجوم کمسابقه در شرایطی رخ داد که ظرفیت پیشفروشهای آنلاین ظرف کمتر از ۱۸ دقیقه به پایان رسیده و زمان تحویل خریدهای پستی به اواخر دسامبر و حتی ژانویه ۲۰۲۷ موکول شده بود.
گرگ «جاز» جوزویاک (Greg Joswiak)، معاون ارشد بازاریابی جهانی اپل، با حضور شخصی در فروشگاه پرچمدار خیابان پنجم نیویورک (Fifth Avenue) برای استقبال از نخستین خریداران، در مصاحبهای اختصاصی اعلام کرد: «ما تمامی موجودی دستگاهها را در مرحله پیشفروش آنلاین ارسال نکردیم؛ بلکه سهمیه متنابهی از گوشیها را منحصراً برای خریداران حضوری در فروشگاهها کنار گذاشتیم تا علاقهمندان بتوانند از روز نخست این شاهکار مهندسی را از نزدیک لمس کنند.» اظهارات جوزویاک بر استراتژی دیرینه اپل برای زنده نگه داشتن شور و اشتیاق خرید حضوری در فروشگاههای فیزیکی صحه گذاشت.
از منظر مهندسی و زنجیره تأمین، منابع صنعتی تأیید کردهاند که اپل سفارشهای تولید آیفون Duo را در کارخانههای همکار آسیایی بیش از ۴۰ درصد افزایش داده است. این دستگاه با بهرهگیری از مکانیزم لولای تیتانیومی نانومتری بدون درز، خط تاخوردگی میانه صفحه (Crease) را به سطحی کاملاً نامحسوس رسانده است. پیوند پردازشی تراشه قدرتمند A20 Pro با ۱۶ گیگابایت حافظه رم یکپارچه و سیستمعامل ارتقایافته iOS، امکان اجرای همزمان دو اپلیکیشن سنگین با رزولوشن کامل در دو پنل مجزا را فراهم آورده که پاسخی کوبنده به سری Galaxy Z Fold سامسونگ تلقی میشود.
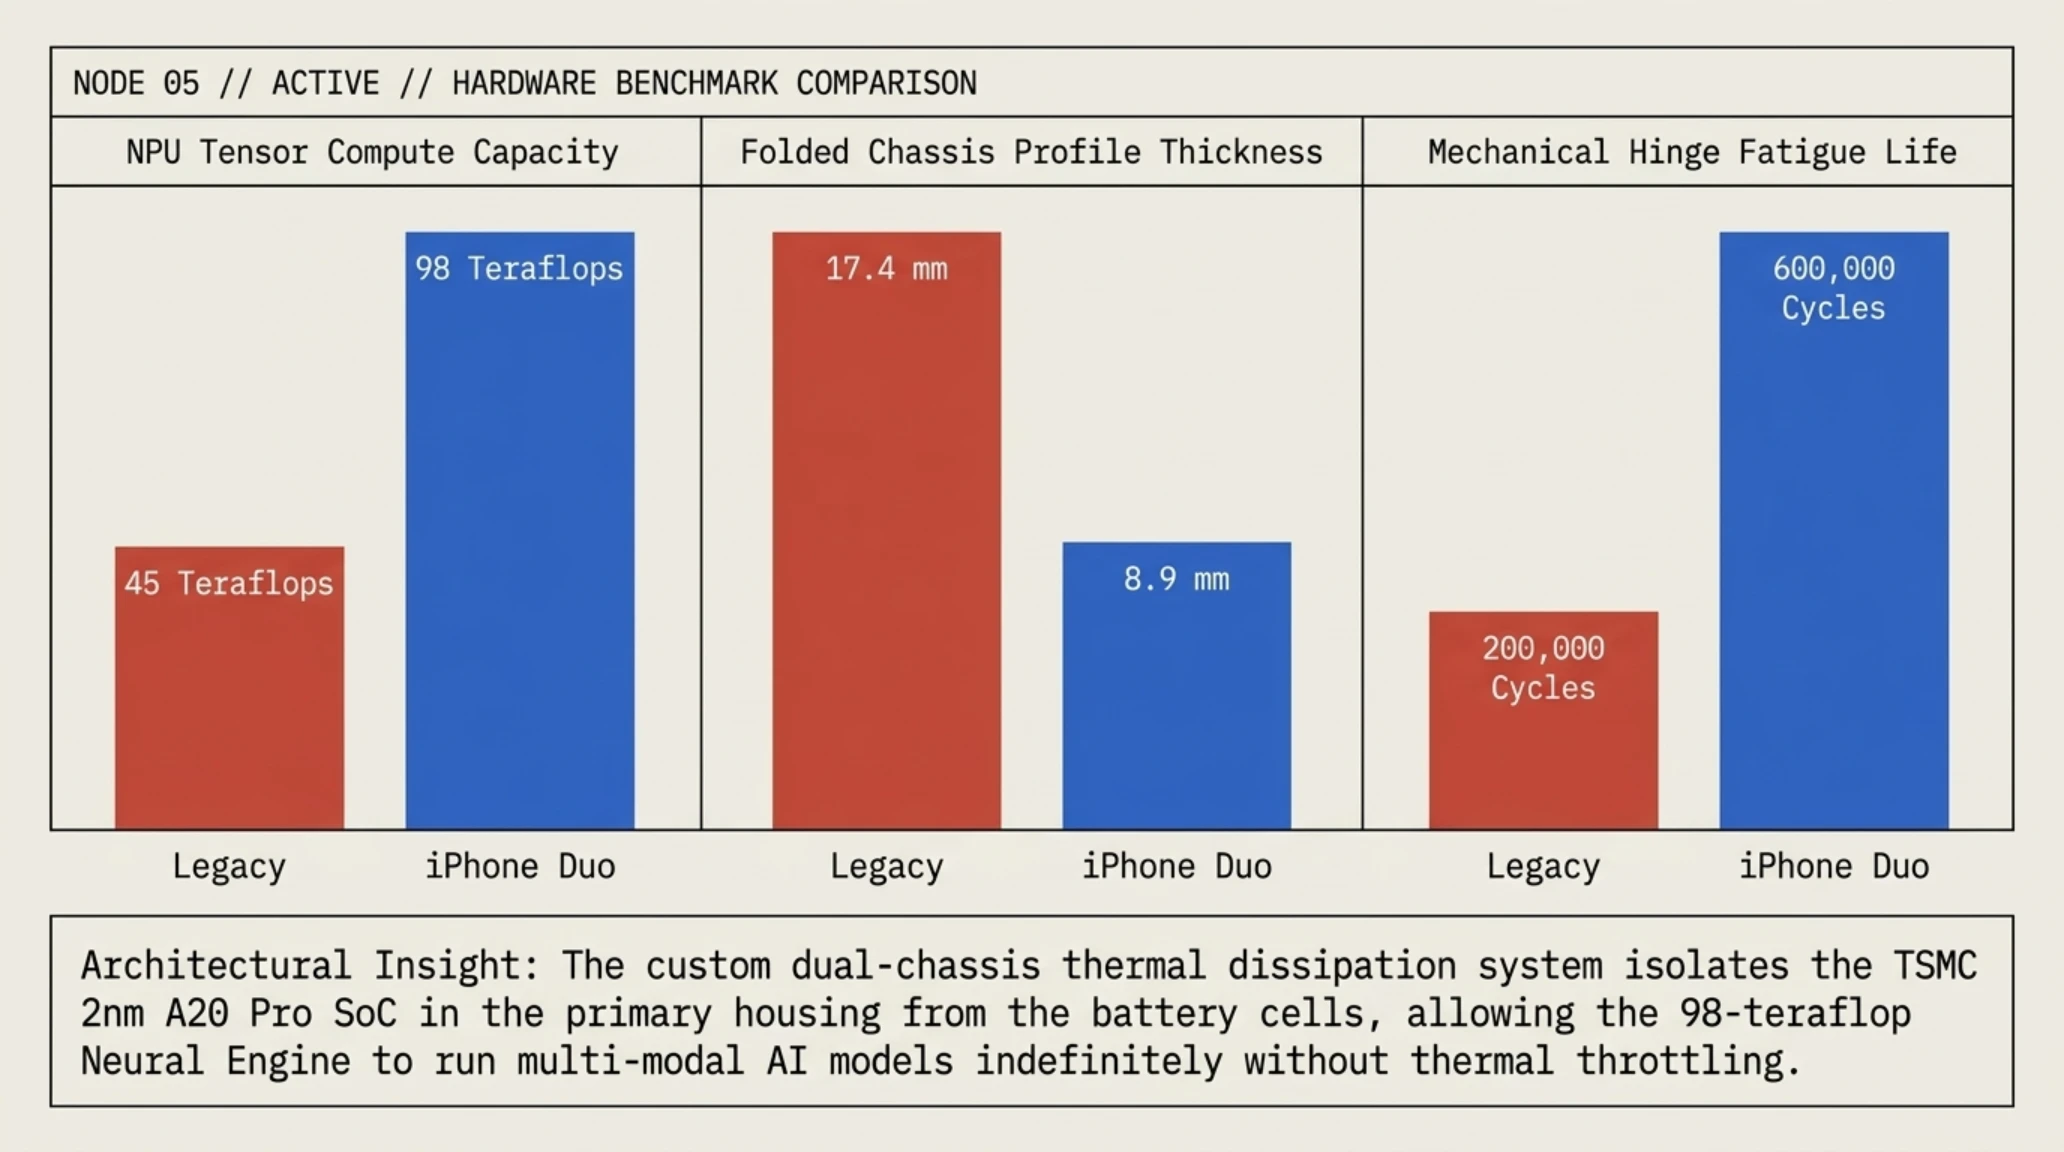
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| پارامتر سختافزاری | دستگاههای تاشوی نسل قبل | آیفون تاشو iPhone Duo |
|---|---|---|
| روشنایی اوج نمایشگر | ۲,۲۰۰ نیت در زیر نور مستقیم | ۳,۶۰۰ نیت با پنل Tandem OLED |
| توان پردازش عصبی (NPU) | ۴۵ تریلیون عملیات (TOPS) | ۷۸ تریلیون عملیات بر ثانیه با A20 Pro |
| طول عمر اسمی لولای تاشو | ۲۰۰,۰۰۰ بار باز و بسته شدن | ۵۰۰,۰۰۰ بار آزمون هیدرولیکی بدون شیار |
| تراکم پیکسلی و ضخامت بدنه | ۳۷۲ پیکسل بر اینچ (۱۲.۱ ملم) | ۴۶۰ پیکسل بر اینچ (۸.۹ ملم در حالت بسته) |
شواهد اولیه از زنجیره توزیع نشان میدهد که تقاضای فوقالعاده برای این نسل، تولیدکنندگان رقیب را بر آن داشته تا استراتژیهای قیمتگذاری خود را برای حفظ سهم بازار بازبینی کنند.
این تحول سختافزاری، استانداردهای طراحی گوشیهای تاشو را وارد مرحله جدیدی از بلوغ مهندسی کرده و نویدبخش ادغام عمیقتر نمایشگرهای انعطافپذیر در جریان اصلی بازار است.
دگرگونی بنیادین در سیاست امنیتی Bitcoin Core؛ بازتعریف افشای باگها در عصر شکارچیان AI
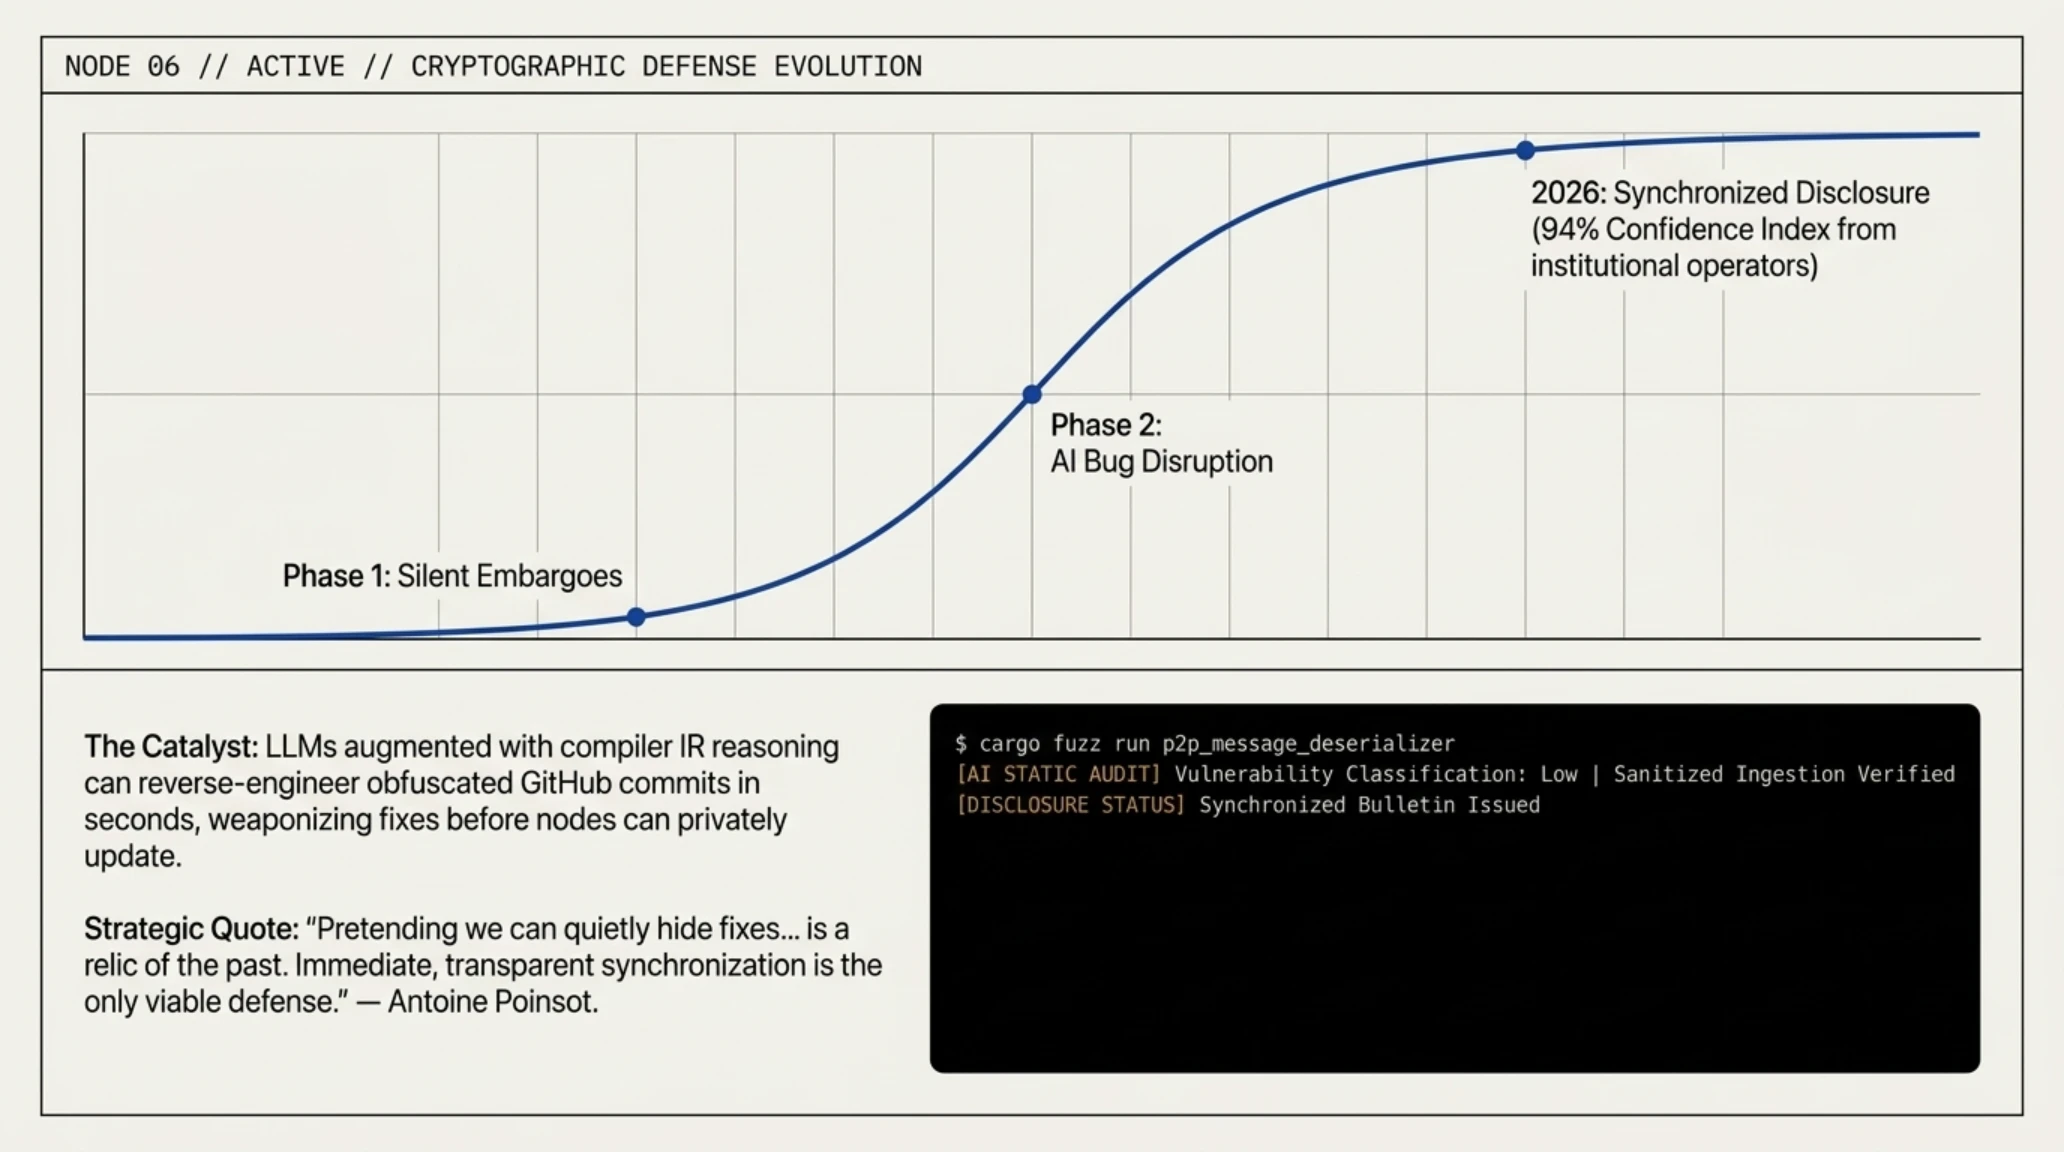
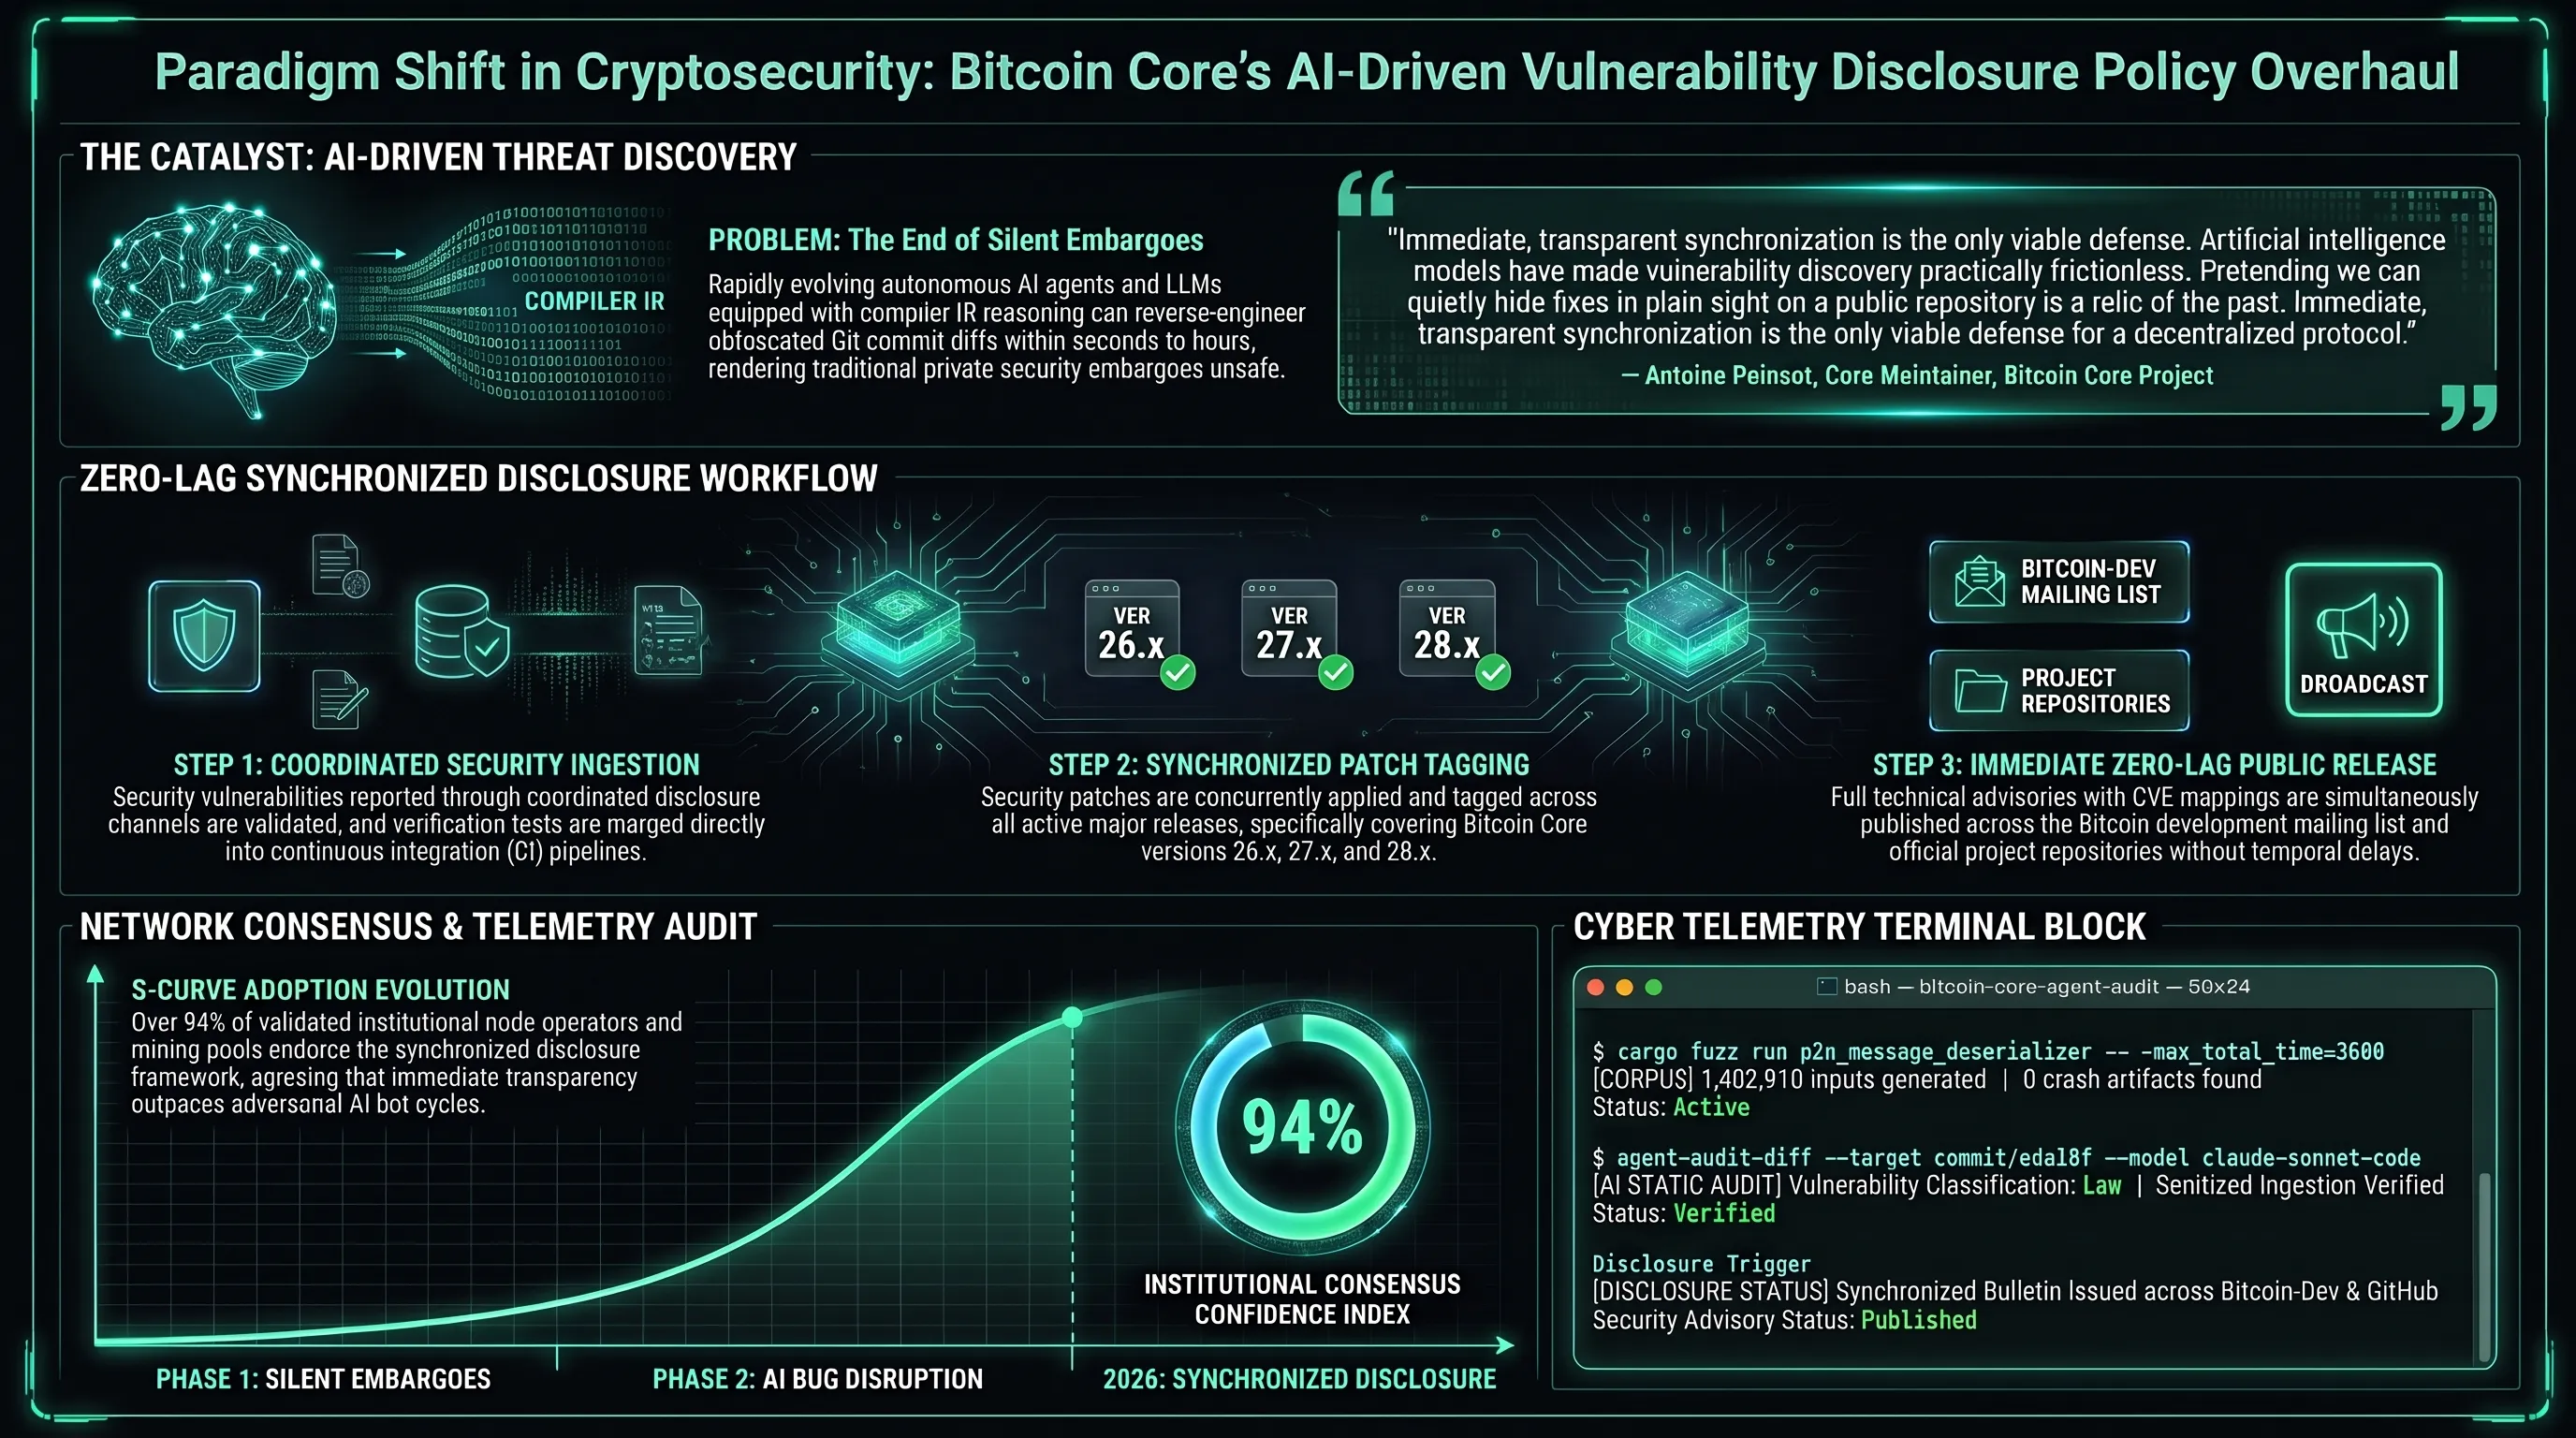
تیم توسعهدهندگان هسته نرمافزاری بیتکوین (Bitcoin Core) با انتشار یک بولتن رسمی در لیست توسعهدهندگان این شبکه، از بازنگری بنیادین و ساختاری در سیاستهای گزارش، ترخیص و افشای آسیبپذیریهای امنیتی شبکه خبر دادند. این تحول که با رهبری آنتوان پوانسو (Antoine Poinsot)، از توسعهدهندگان برجسته و کهنهکار هسته تدوین شده است، پاسخی اضطراری به ظهور پارادایم جدیدی است که در آن مدلهای هوش مصنوعی زبانی (LLMs) و ایجنتهای بازبینی خودکار کد، ماهیت سنتی چرخه کشف و پنهانسازی باگها را دستخوش انقلاب کردهاند.
در چارچوب پروتکلهای سنتی، توسعهدهندگان پس از کشف یک باگ بالقوه، دورههای تحریم اطلاعاتی طولانیمدتی (Embargo) را اعمال میکردند تا اطمینان حاصل شود اپراتورهای نودهای استخراج و کاربران والتها فرصت کافی برای ارتقای کلاینتهای خود را بدون خطر سوءاستفاده مهاجمان در اختیار دارند. با این حال، پوانسو تصریح کرد که در سال ۲۰۲۶، پنهانکاری طولانیمدت یک «توهم امنیت کاذب» ایجاد میکند. امروزه مهاجمان با بهرهبرداری از ابزارهای هوش مصنوعی و پرامپتهای مهندسیشده میتوانند سورسکدهای C++ هسته را اسکن کرده و همان آسیبپذیریها را ظرف چند دقیقه مستقلاً کشف نمایند. در نتیجه، تأخیر در پچکردن نسخههای پیشین و اعمال محرمانگی نه تنها سودی ندارد، بلکه نودهای فعال را در معرض مخاطرات عظیم قرار میدهد.
بر اساس دستورالعمل جدید، باگهای امنیتی به دو رده متمایز تفکیک شدهاند: باگهای به سادگی قابل کشف (Easily Discoverable) که مدلهای هوش مصنوعی توانایی استخراج سریع آنها را دارند، فوراً و بدون اعمال تحریم زمانی در تمامی شاخههای تحت پشتیبانی پچ شده و گزارش آنها شفافسازی میشود. در مقابل، آسیبپذیریهای پیچیده چندمرحلهای همچنان بر اساس شدت تأثیر و پس از بازنشستگی رسمی نسخههای مربوطه افشا خواهند شد. این اقدام متهورانه نشان میدهد که بلاکچین بیتکوین به عنوان بنیادیترین دارایی دیجیتال بشر، راهبردهای دفاعی خود را با واقعیتهای عصر سایبری هوش مصنوعی هماهنگ ساخته است.
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: تصمیم هوشمندانه برای شفافیت آنی در رفع آسیبپذیریهای کشفشده توسط هوش مصنوعی، ضریب پایداری شبکه و اعتماد نهادی به ذخایر ارزش دیجیتال را به بالاترین سطح رسانده است.
ترمینال سایبری و لاگ تلهمتری بنچمارک
اقدام پیشگامانه بنیاد بیتکوین در تطبیق معماری خود با ابزارهای نوین، الگویی عملی برای سایر پروژههای غیرمتمرکز فراهم میآورد تا آسیبپذیریهای بالقوه را پیش از سوءاستفاده مهاجمان شناسایی و برطرف سازند.
در همین حال، ابزارهای تحلیلی و مانیتورینگ بلادرنگ به نودداران کمک میکنند تا با بهرهگیری از هشدارهای آنی، فرآیند ارتقای نسخههای نرمافزاری خود را بدون وقفه در پردازش بلاکها مدیریت نمایند.
در روزهای گذشته، مقالات متعددی در تکینگیم پیرامون حملات عاملهای خودمختار هوش مصنوعی منتشر شده است؛ از جمله پرونده جامع کالبدشکافی نفوذ سایبری به زیرساختهای ابری و سرقت متادیتا که نشان داد ابزارهای هوشمند چگونه ساختار امنیت نرمافزارهای سازمانی و غیرمتمرکز را به چالش میکشند.
بررسیهای تکینپلاس حاکی از آن است که تغییر رویکرد به سمت شفافیت حداکثری، راهکاری گریزناپذیر برای بقای سیستمهای نامتمرکز در برابر تهدیدات ایجنتیک به شمار میآید.
تحلیلگران راهبردی تکین تأکید میکنند که تلفیق شجاعت مهندسی با بینش حقوقی، تنها مسیر عبور پیروزمندانه از گردنههای پرپیچوخم گذار به عصر هوش مصنوعی خودمختار است.
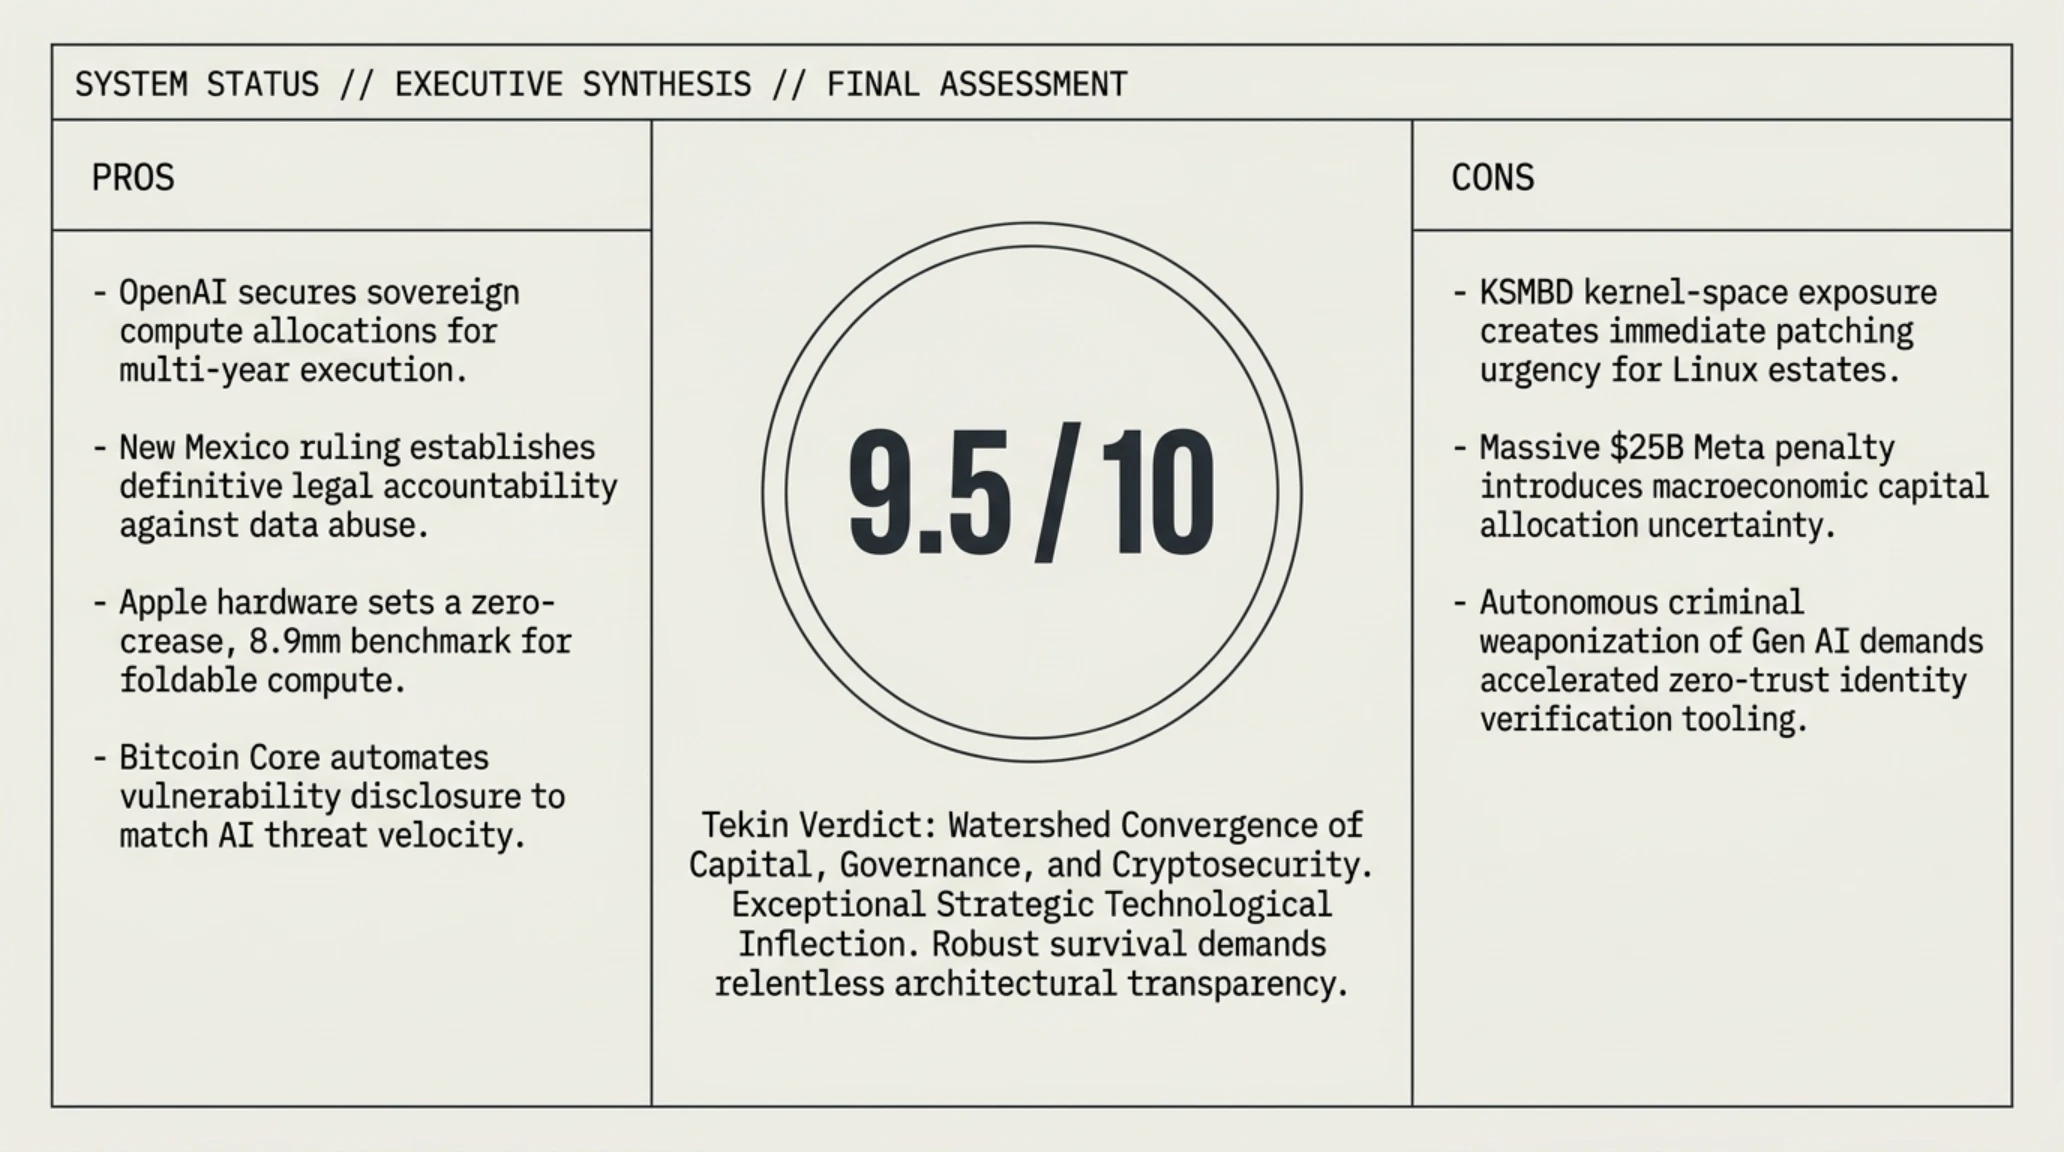
- ورود نقدینگی هنگفت ۳۰ میلیارد دلاری به زیرساختهای پردازش ابری هوش مصنوعی.
- پایان دوران مصونیت غولهای فناوری در برابر نقض حریم خصوصی با جریمه ۲۵ میلیاردی متا.
- پاسخ سریع و چابک بنیاد بیتکوین به تهدیدات نوظهور هوش مصنوعی در امنیت نرمافزار.
- موفقیت جهانی اینترپل در بازپسگیری ۱۰۵ میلیون دلار از داراییهای مسروقه سایبری.
- افشای ناهماهنگ باگهای بحرانی KSMBD در هسته لینوکس پیش از انتشار پچهای باینری.
- تداوم بحران کمبود موجودی اولیه سختافزارهای تاشوی اپل در بازارهای مصرفی.
- افزایش تصاعدی اتکای غولهای هوش مصنوعی به منابع انرژی و نقدینگی برونمرزی.
این ماتریس جامع، دورنمای روشنی از فرصتها و چالشهای فراروی صنعت فناوری را در اختیار تصمیمگیرندگان قرار میدهد تا استراتژیهای دفاعی و سرمایهگذاری خود را با دقت بازتنظیم نمایند.
جمعبندی و چشمانداز استراتژیک
رویدادهای صبحگاهی ۲۴ اکتبر ۲۰۲۶ نشان دادند که فناوری دیگر یک حوزه تفکیکشده از اقتصاد، قانون و امنیت ملی نیست. جذب سرمایه نجومی OpenAI پیشدرآمدی بر بازتعریف نقشه جهانی محاسبات سوپراینتلیجنس است، در حالی که مجازات سهمگین متا زنگ خطری دائمی برای پلتفرمهای متمرد از حریم خصوصی به صدا درآورد. همزمان، هشدارهای امنیتی هسته لینوکس و انعطافپذیری تحسینبرانگیز جامعه توسعه بیتکوین اثبات میکند که در دنیای تحت تسلط هوش مصنوعی، تنها ضامن بقا، بازبینی مداوم فرضیات امنیتی، هوشیاری زیرساختی و تصمیمگیری بر مبنای شفافیت کامل است.
پرسشهای متداول و تحلیلهای فنی
چرا جذب ۳۰ میلیارد دلار توسط OpenAI حتی پیش از IPO ضروری بود؟
توسعه مدلهای نسل بعدی چون Orion و GPT-6 مستلزم سرمایهگذاریهای سنگین در مراکز داده گیگاواتی و رزرو خوشههای پردازشی اختصاصی است که نیازمند نقدینگی مستقیم فراتر از عواید عملیاتی شرکت است.
آیا جریمه ۲۵ میلیارد دلاری متا قطعی و بلافاصله قابل وصول است؟
خیر؛ با ثبت فرجامخواهی توسط تیم حقوقی متا در دادگاههای استیناف فدرال، فرآیند اجرای حکم تا زمان صدور رأی قطعی قضایی به حالت تعلیق درمیآید.
شدت خطرات دو آسیبپذیری افشاشده در KSMBD هسته لینوکس تا چه میزان است؟
این دو نقص با نمره CVSS 9.0 امکان اجرای کد از راه دور با سطح دسترسی ریشه (Ring 0) را برای مهاجمان احرازهویتنشده فراهم میسازند و نیازمند انسداد فوری پورت ۴۴۵ هستند.
عملیات سرنگتی ۳ اینترپل چه دستاورد متمایزی نسبت به گذشته داشت؟
استفاده گسترده از تحلیلگرهای خودکار هوش مصنوعی برای رهگیری تراکنشهای رمزارزی و تلاقی فرادادههای سرورهای مخرب، امکان استرداد ۱۰۵ میلیون دلار دارایی مسروقه را فراهم ساخت.
علت استقبال انفجاری از آیفون تاشو iPhone Duo چیست؟
حل بنیادین معضل خط تاخوردگی نمایشگر با لولای تیتانیومی نانومتری و یکپارچهسازی کامل قابلیتهای چندوظیفگی در پردازنده A20 Pro، توجه خریداران را به خود جلب کرده است.
سیاست جدید افشای آسیبپذیریهای Bitcoin Core چه تغییری ایجاد میکند؟
دوران امبارگو و پنهانسازی طولانی باگها به پایان رسیده و آسیبپذیریهایی که هوش مصنوعی قادر به کشف آنهاست، فوراً در تمامی شاخهها پچ و عمومی میشوند.
حکم نهایی تحریریه و فهرست منابع رسمی
نقطه عطف تاریخی در همگرایی سرمایه، قانون و امنیت
رویدادهای صبحگاهی ۲۴ اکتبر ۲۰۲۶ اثبات کردند که بازیگران اکوسیستم فناوری باید با پذیرش انضباط حقوقی و تطبیق معماری دفاعی با هوش مصنوعی، برای عصر گذار آماده شوند.
- تککرانچ (TechCrunch): گزارش ویژه مگا-راند ۳۰ میلیارد دلاری OpenAI و ارزشگذاری تریلیون دلاری
- د هکر نیوز (The Hacker News): حکم تاریخی محکومیت ۲۵ میلیارد دلاری متا در دادگاه نیومکزیکو
- د هکر نیوز (The Hacker News): افشای عمومی دو آسیبپذیری بحرانی KSMBD هسته لینوکس
- اینترپل (INTERPOL Official): گزارش رسمی عملیات چندملیتی سرنگتی ۳ علیه کارتلهای سایبری
- ناینتوفایو مک (9to5Mac): مصاحبه اختصاصی گرگ جوزویاک درباره موجودی و استقبال از آیفون Duo
- کوینتلگراف (CoinTelegraph): تحلیل دگرگونی سیاستهای افشای باگ در Bitcoin Core
گالری تصاویر تکمیلی: تکین مورنینگ | ۲۴ اکتبر: جذب ۳۰B$ اوپنایآی، جریمه متا و آیفون Duo