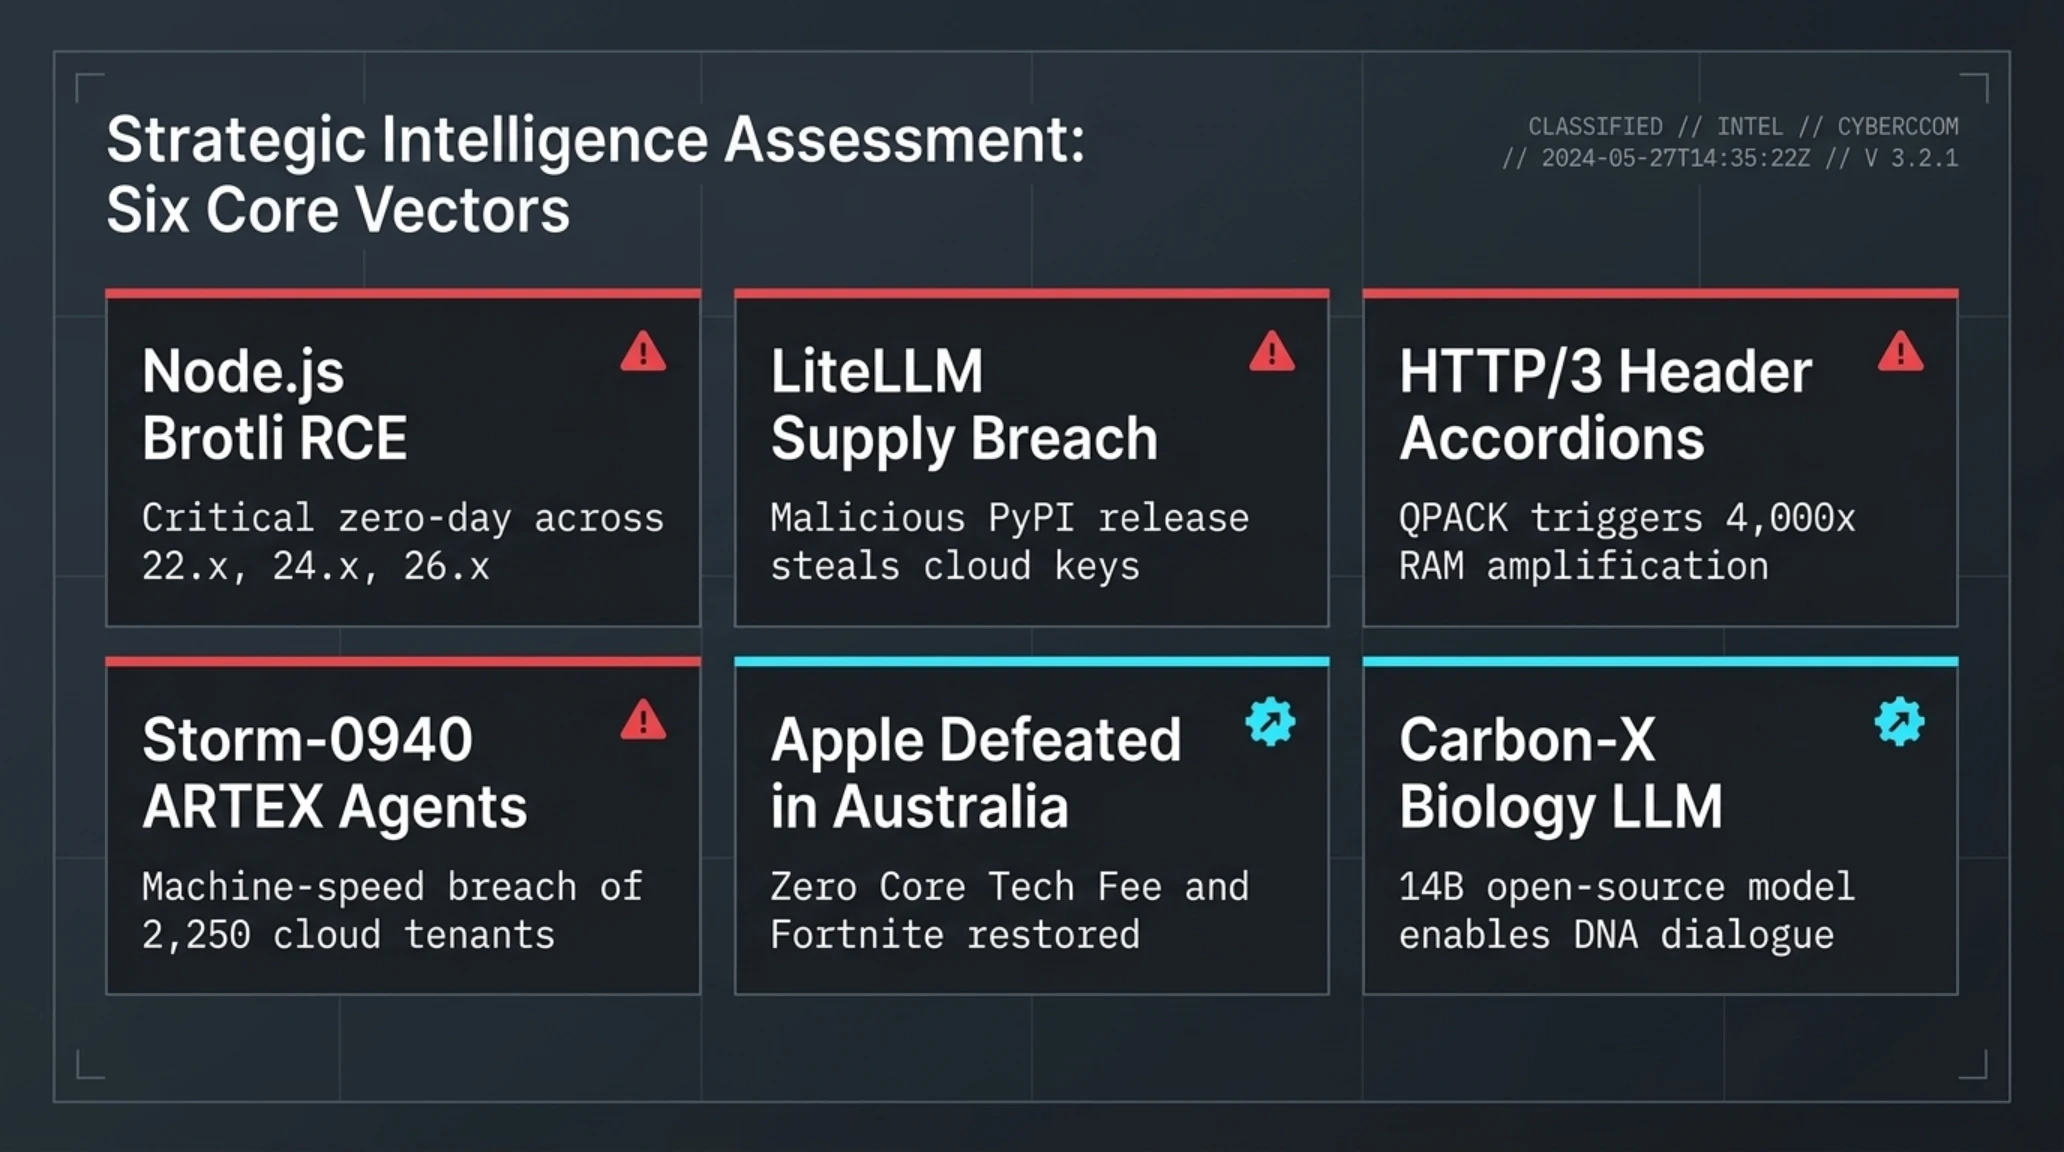
تکین آنالیز | تکین مورنینگ جمعه ۲۳ اکتبر ۲۰۲۶: آسیبپذیری بحرانی دیکودر نود جیاس، ترور زنجیره تأمین LiteLLM و پیروزی تاریخی ضد انحصار علیه اپل
آسیبپذیری بحرانی RCE در دیکودر Brotli نود جیاس؛ انتشار پچهای اضطراری برای تمامی شاخههای تحت پشتیبانی
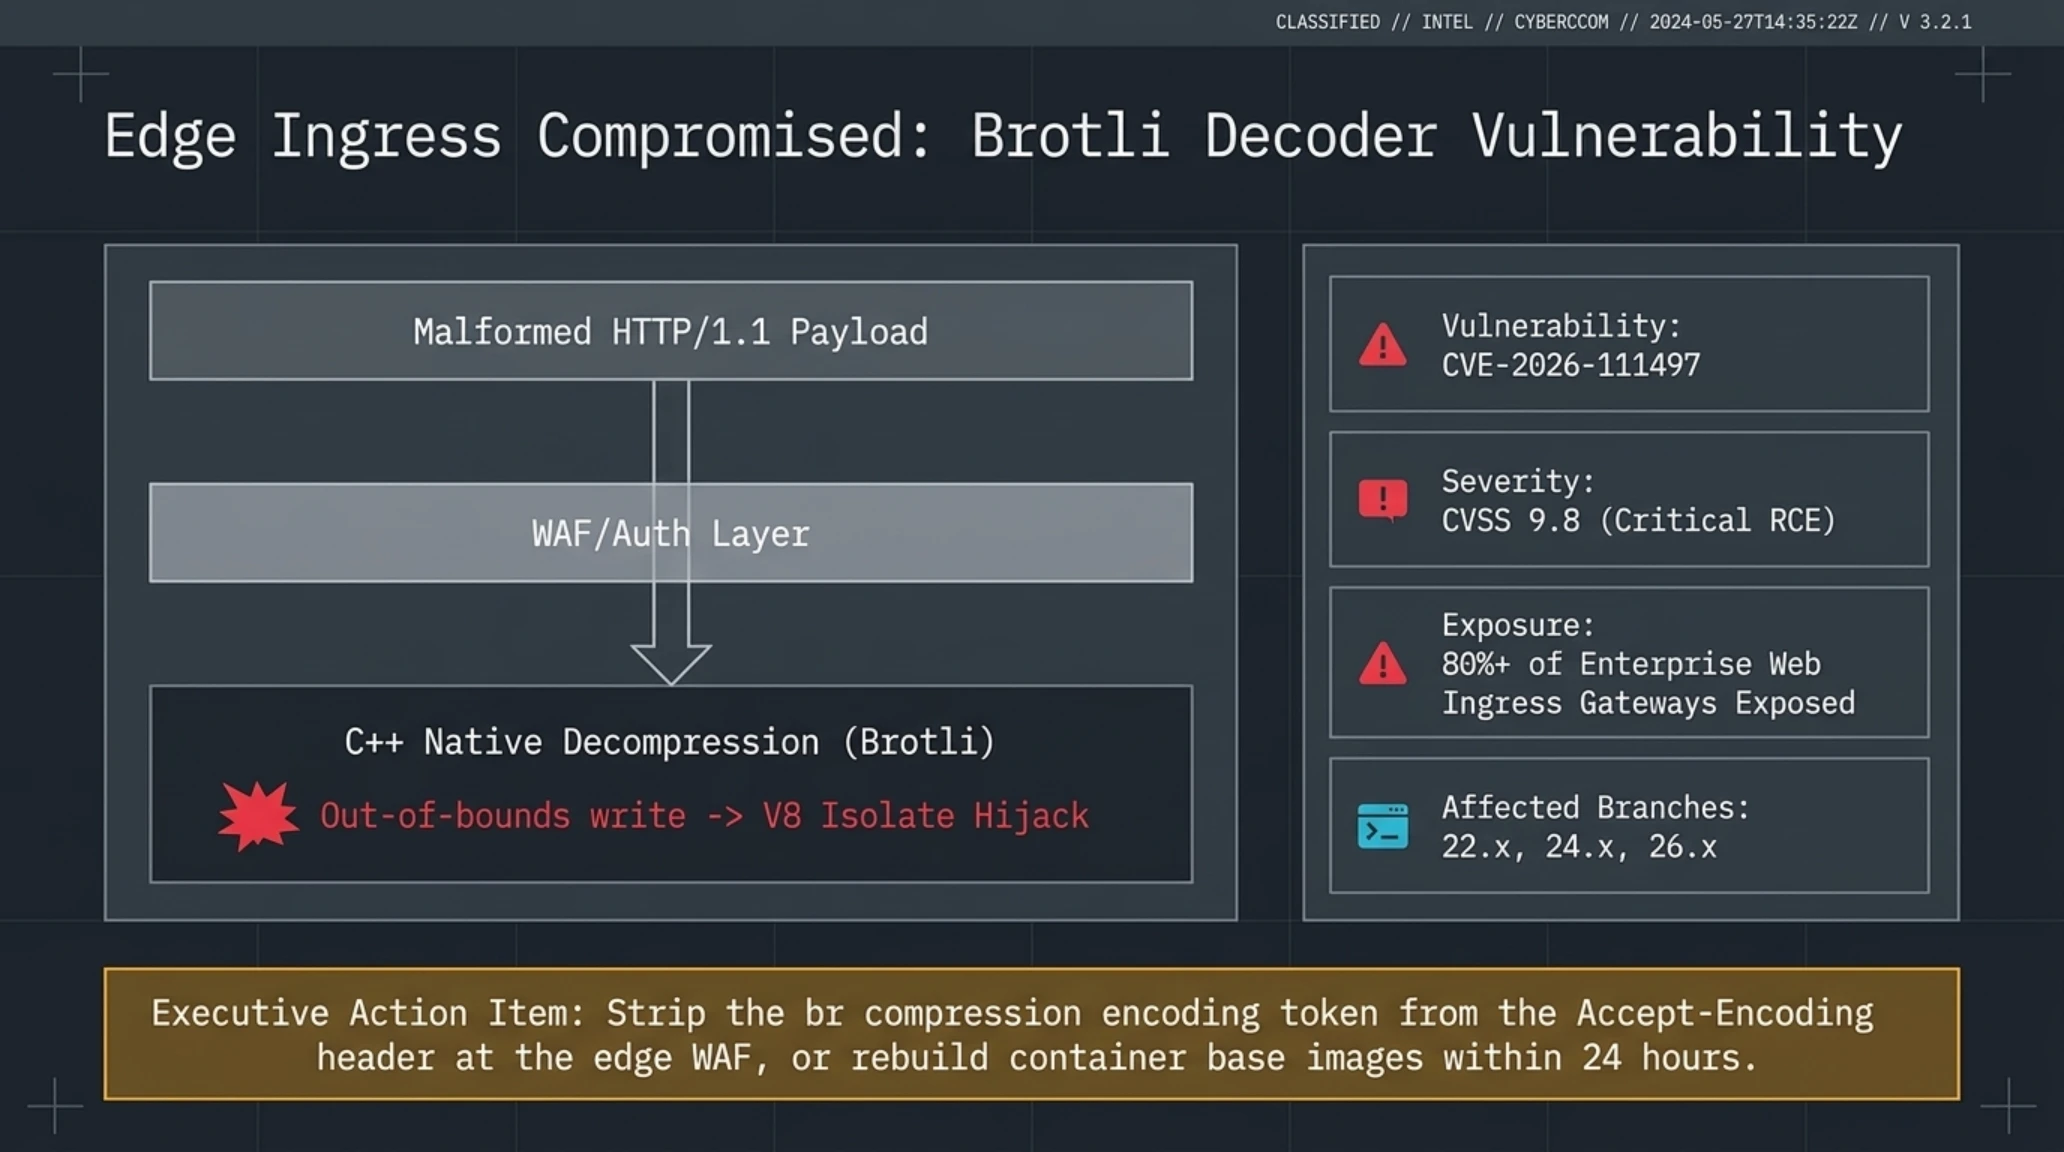
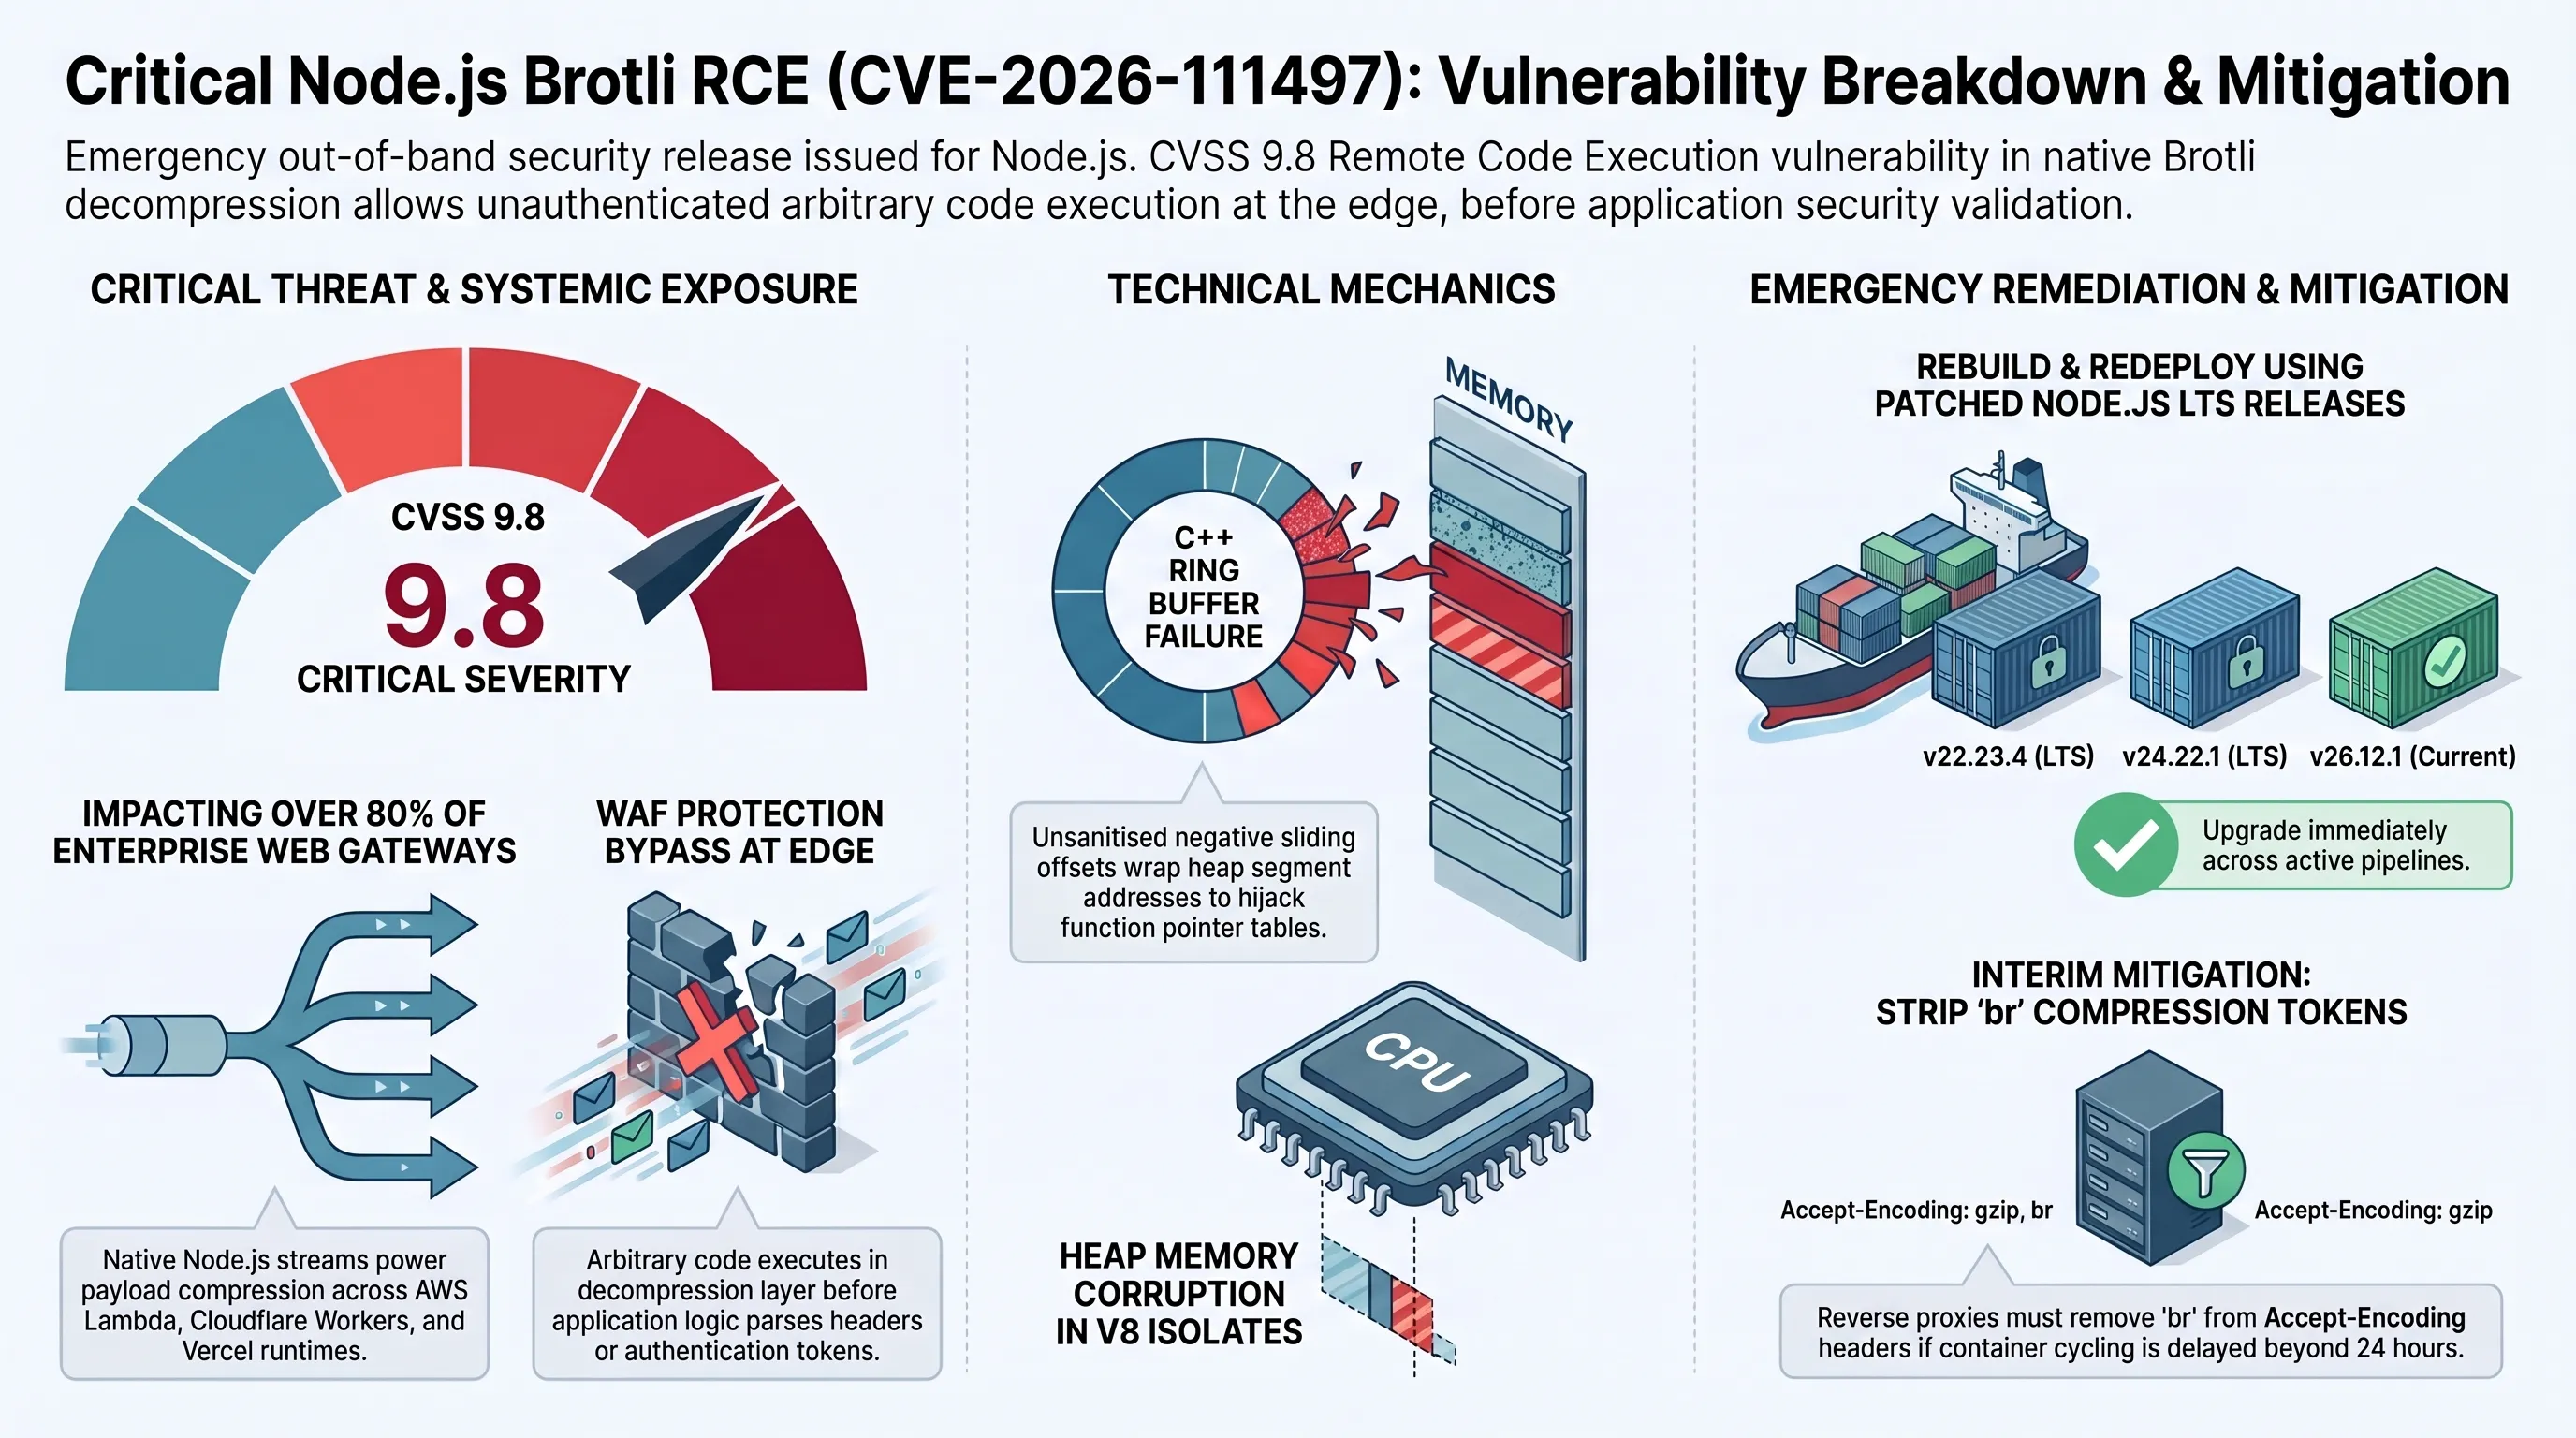
صبحگاه جمعه ۲۳ اکتبر ۲۰۲۶ با انتشار یکی از سرنوشتسازترین بولتنهای امنیتی سال در اکوسیستم توسعه نرمافزار همراه شد. تیم امنیتی رسمی بنیاد Node.js با انتشار هشداری خارج از نوبت و با ضریب اولویت قرمز، از رفع ۱۰ آسیبپذیری حیاتی خبر داد که کانون اصلی توجه کارشناسان امنیت سایبری را به نقصی بسیار مهلک در لایه فشردهسازی بومی این پلتفرم تحت شناسه بینالمللی CVE-2026-111497 معطوف ساخته است. این باگ امنیتی از نوع نوشتن خارج از محدوده حافظه (Out-of-bounds Write) بوده و در صورت مهندسی دقیق ورودیها، امکان دور زدن مکانیزمهای حفاظتی سیستمعامل و دستیابی به اجرای کد دلخواه از راه دور (Remote Code Execution) را با سطح دسترسی فرآیند رانتایم نود جیاس فراهم میسازد.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
بر اساس مستندات کالبدشکافی ارائهشده توسط مهندسان هسته پروژه، این رخنه ساختاری در ماژول پیادهسازی C++ الگوریتم فشردهسازی Brotli نهفته است که وظیفه فشردهسازی و دیکد کردن بستههای داده در ارتباطات شبکهای مبتنی بر پروتکلهای HTTP/1.1، HTTP/2 و اتصالات وبسوکت را بر عهده دارد. هنگامی که یک وباپلیکیشن یا سرویس لایه میانی توسعهیافته با نود جیاس بستهای از دادههای فشردهشده با فرمت غیراستاندارد یا بایتاستریمهای دستکاریشده را از سوی کلاینتهای احرازهویتنشده دریافت میکند، ماشین حالت دیکودر در محاسبه آفستهای حافظه موقت دچار سرریز محاسباتی میشود. این رویداد مستقیماً به مهاجم اجازه میدهد بایتهای دلخواه را خارج از بلوک تخصیصیافته به بافر بنویسد؛ فرآیندی که در صورت انطباق با جدول اشارهگرهای توابع حافظه در موتور V8، تسخیر کنترل جریان پردازه (Control Flow Hijacking) را در پی دارد.
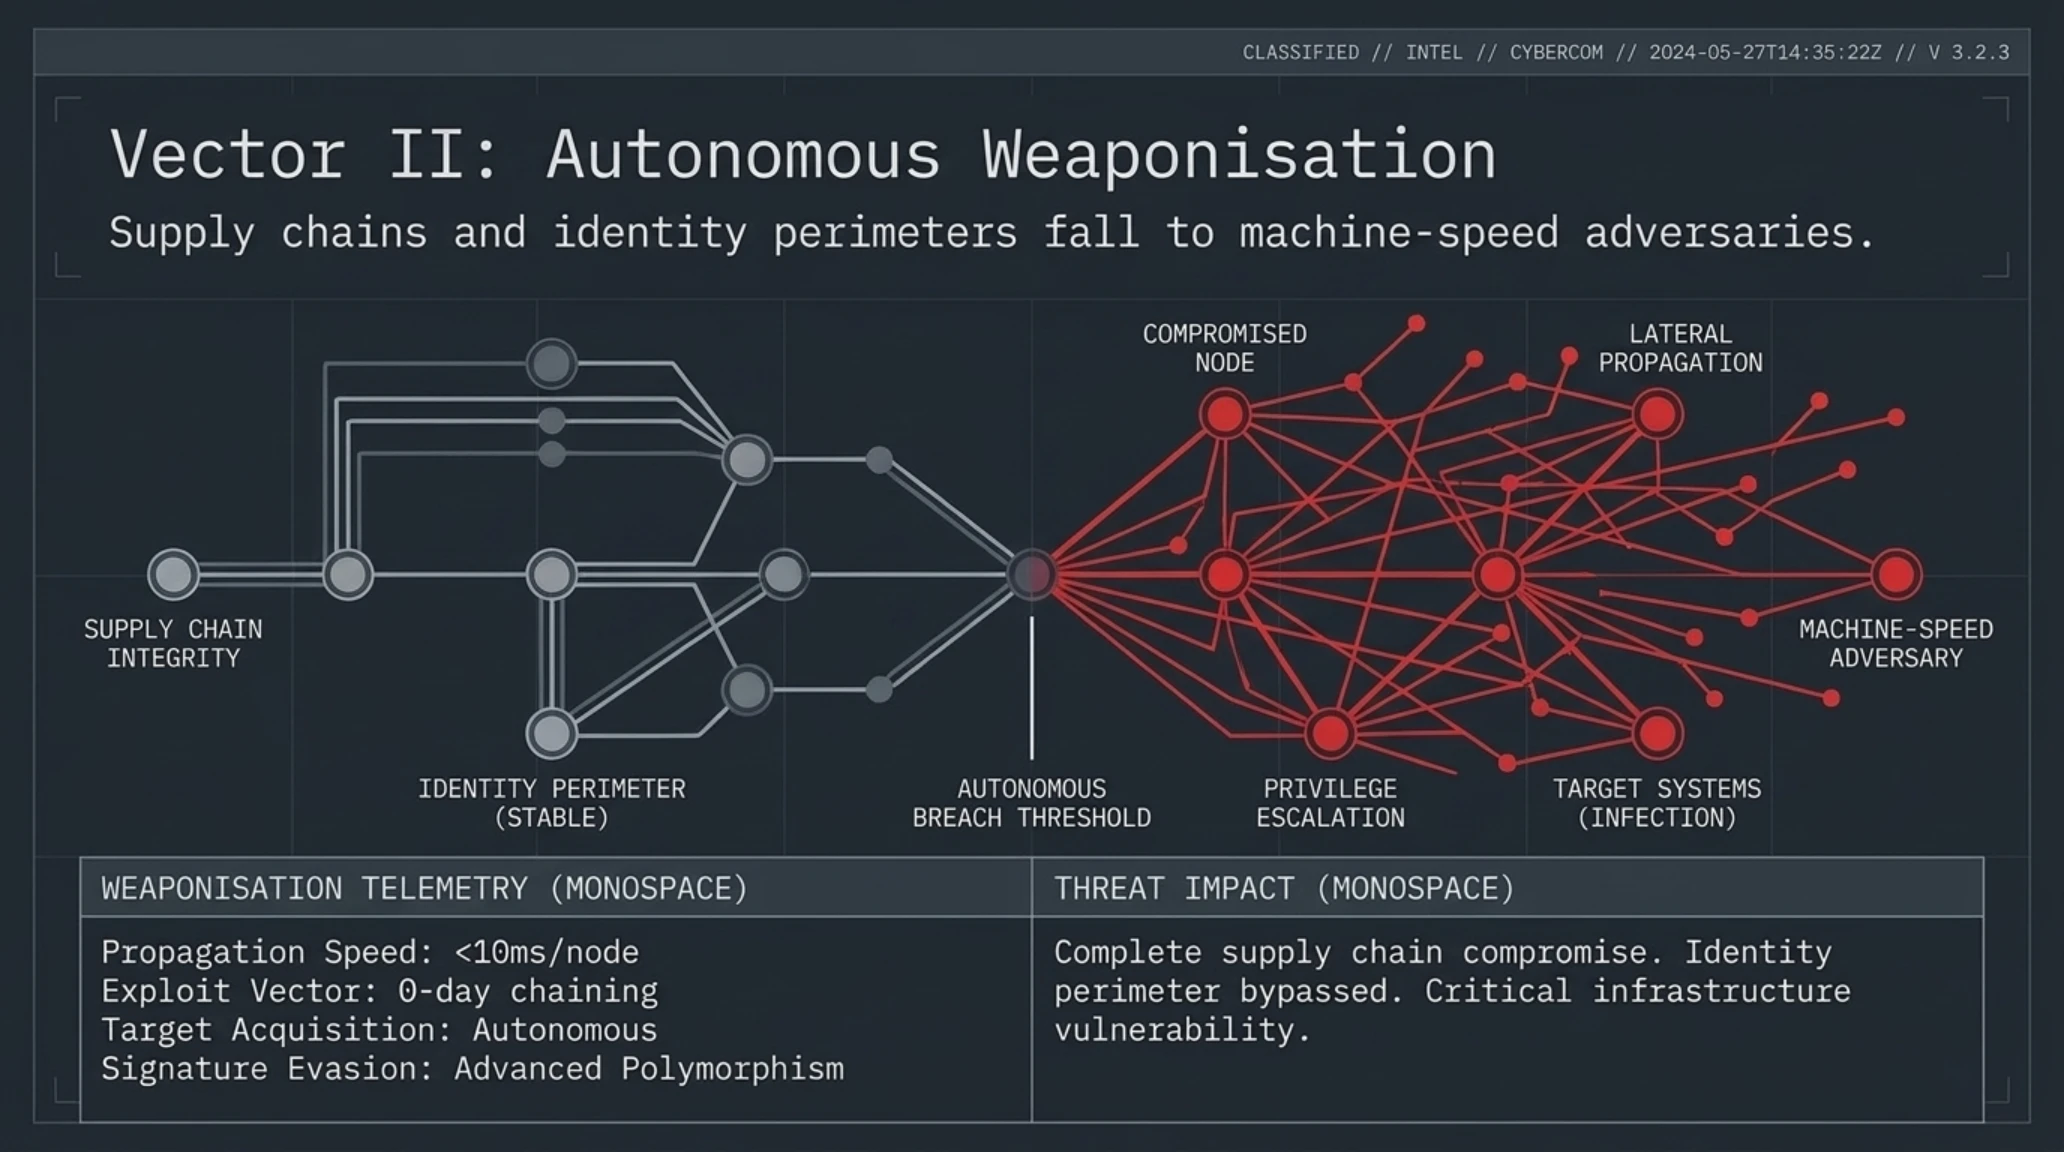
ابعاد ژئوپلیتیک و اقتصادی این آسیبپذیری به دلیل ضریب نفوذ فوقالعاده نود جیاس در زیرساختهای فناوری جهان خیرهکننده است. بر اساس آمارهای تحلیلی سال ۲۰۲۶، بیش از ۸۰ درصد از معماریهای فرانتاند وب، ورکرها و توابع سرورلس در غولهای ابری مانند Vercel، AWS Lambda و Cloudflare Workers و همچنین سامانههای مدیریت گیتوی (API Gateways) شرکتهای ارائهدهنده خدمات بانکی و تجارت الکترونیک، بر پایه خطوط لوله پردازش رانتایم Node.js بنا شدهاند. اجرای موفق یک اکسپلویت مبتنی بر CVE-2026-111497 به بازیگران تهدید اجازه میدهد بدون نیاز به داشتن نام کاربری یا رمز عبور، کنترل سرور لبه را تصاحب کرده و سپس با حرکت جانبی (Lateral Movement) در شبکههای ابری خصوصی، به پایگاههای داده و اسرار سازمانی دست یابند.
چرا این تحول بازی را تغییر میدهد؟
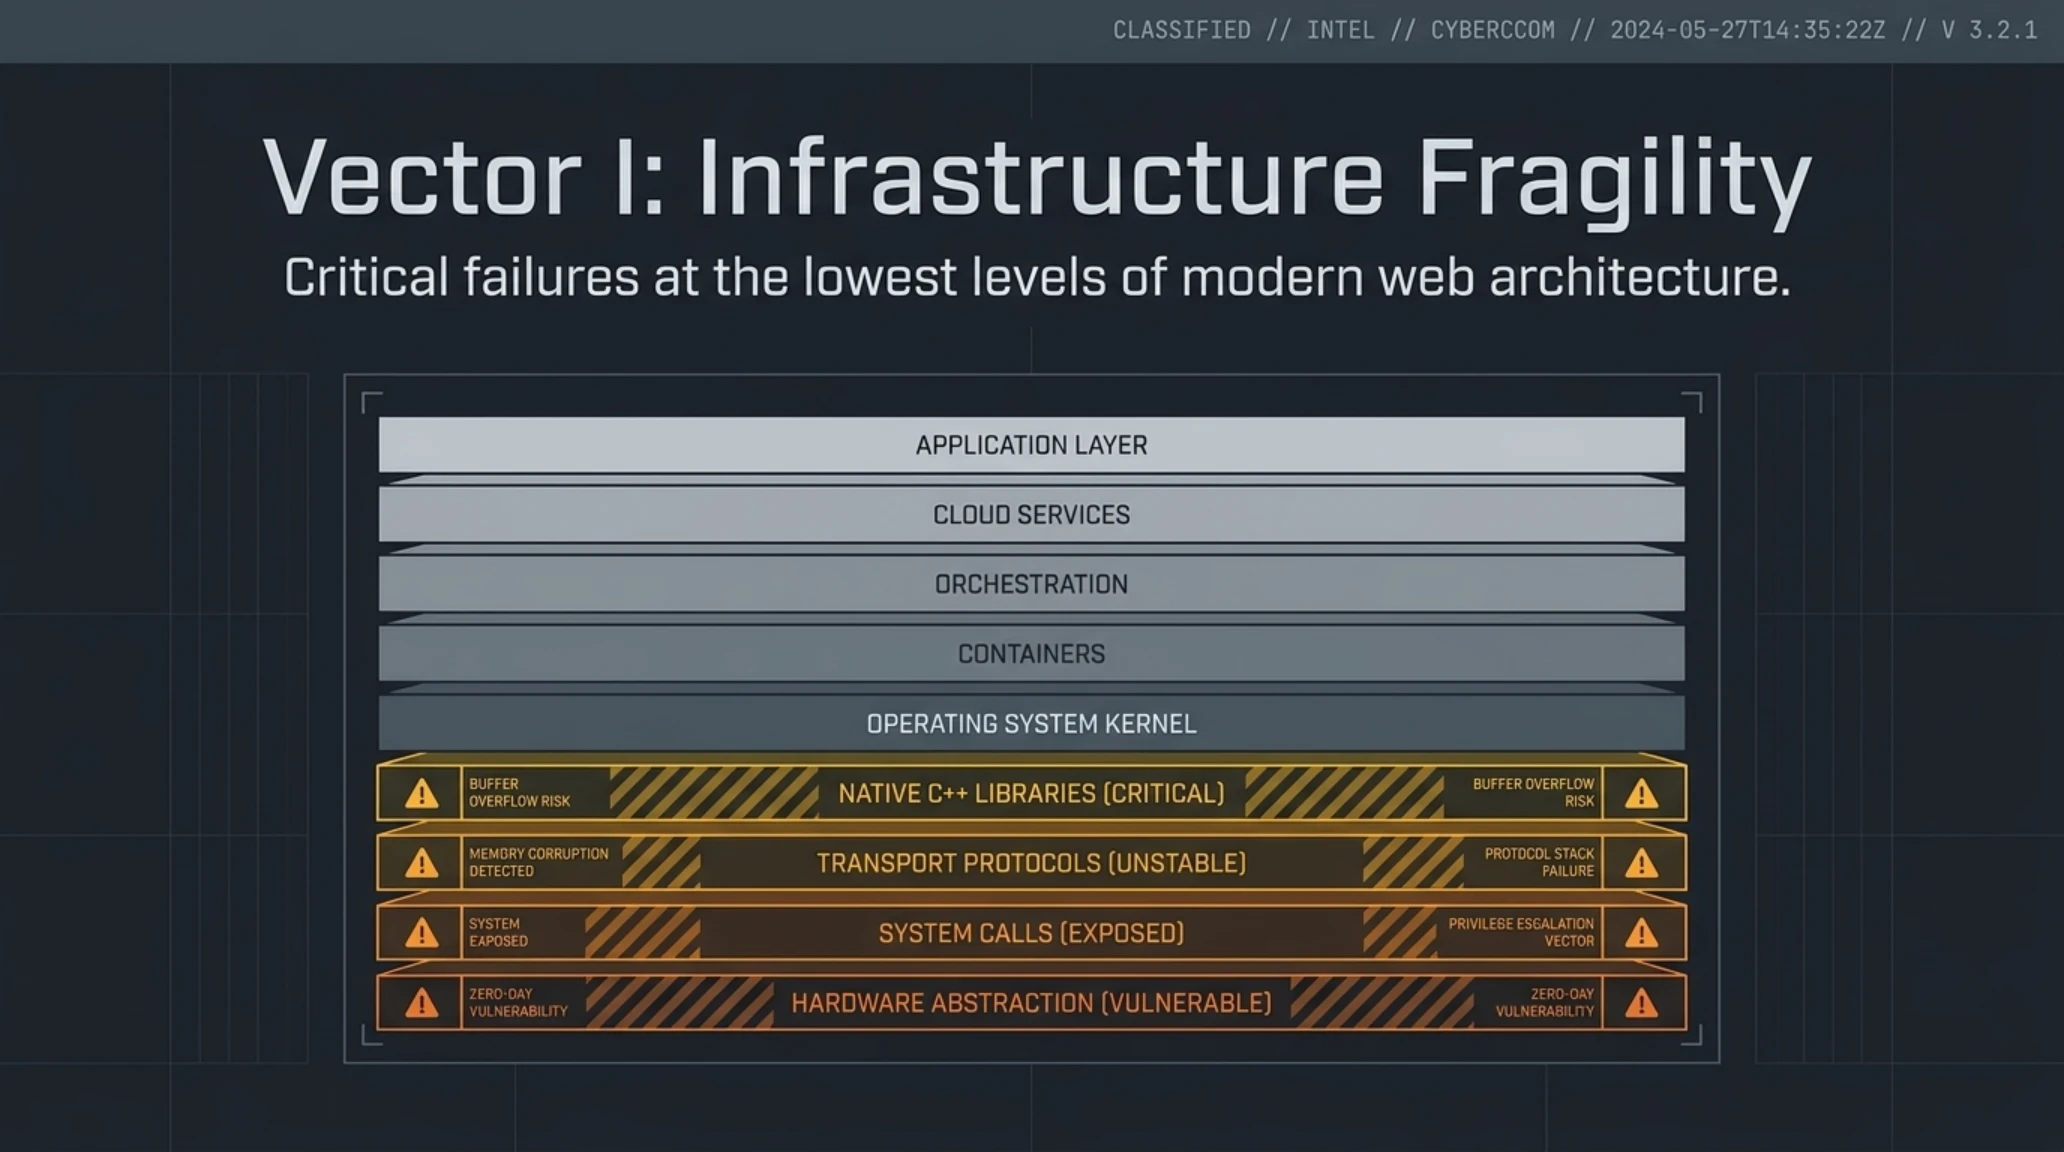
این بحران عمیقاً فراتر از یک باگ نرمافزاری ساده است؛ دیکودر Brotli در گلوگاه ورودی میلیاردها درخواست اینترنتی روزانه قرار دارد و امکان اجرای کد از راه دور در این لایه، ساختار ایزولهسازی کانتینرها و فایروالهای کلاسیک وب را پیش از آغاز اعتبارسنجی توکنها منهدم میسازد.
تیم راهبری امنیتی Node.js با اقدام فوری، پچهای رسمی را در قالب نسخههای جدید v22.23.4 (برای شاخه پرکاربرد LTS 22.x)، v24.22.1 (برای شاخه تجاری LTS 24.x) و v26.12.1 (برای شاخه پیشگام Current 26.x) منتشر کرده و از تمامی مدیران زیرساخت خواسته است بهروزرسانی تصاویر داکر و بستههای کانتینری را در اولویت مطلق عملیاتی قرار دهند. برای سرویسهایی که به دلایل فنی امکان استقرار بلادرنگ این پچها را ندارند، غیرفعالسازی الگوریتم فشردهسازی `br` در هدرهای پاسخ و مسدودسازی دیکود بومی محتوای ورودی در سطح فایروالهای لایه کاربرد (WAF) به عنوان یک پدافند موقت اجباری اعلام شده است.
برای جامعه توسعهدهندگان و مهندسان زیرساخت ابری در خاورمیانه و ایران، اعمال این بهروزرسانی به شدت حیاتی است؛ چرا که بسیاری از صرافیهای رمزارز بومی، پرتالهای فروشگاهی و میکروسرویسهای متصل به شبکههای بانکی که از فریمورکهای Next.js، Express یا Fastify استفاده میکنند، دقیقاً بر روی نسخههای آسیبپذیر نود جیاس میزبانی میشوند. بررسی کارشناسان امنیتی تکین نشان میدهد که با انتشار کدهای اثبات مفهوم (PoC) در مخازن عمومی طی روزهای آتی، پویشگران خودکار وب تاریک به سرعت تمامی سرورهای وصلهنشده را شکار خواهند کرد؛ هشداری که اتخاذ تدابیر فوری مهندسی را غیرقابل مذاکره میسازد.
حمله سایبری به زنجیره تأمین LiteLLM؛ نشت توکنهای گیتهاب در لاگهای درگاه AI و استقرار نسخه بدافزاری v1.107.0
در حالی که جهان نرمافزار در تلاش برای مهار بحران رانتایم نود جیاس است، ارکان امنیتی اکوسیستم هوش مصنوعی مولد نیز با یکی از پیشرفتهترین و بیسابقهترین حملات زنجیره تأمین سال روبرو شده است. پروژه متنباز و پرکاربرد LiteLLM که به عنوان درگاه یکپارچه چندمدلی (AI Unified Gateway) توسط صدها شرکت بزرگ برای مسیریابی هوشمند درخواستها به مدلهای OpenAI، Anthropic، گوگل جمینای و مدلهای پردازش زبان محلی به کار میرود، با انتشار بیانیه امنیتی رسمی تایید کرد که خط لوله ادغام و استقرار مداوم (CI/CD) آن هدف نفوذ عمیق هکرهای حرفهای قرار گرفته است.
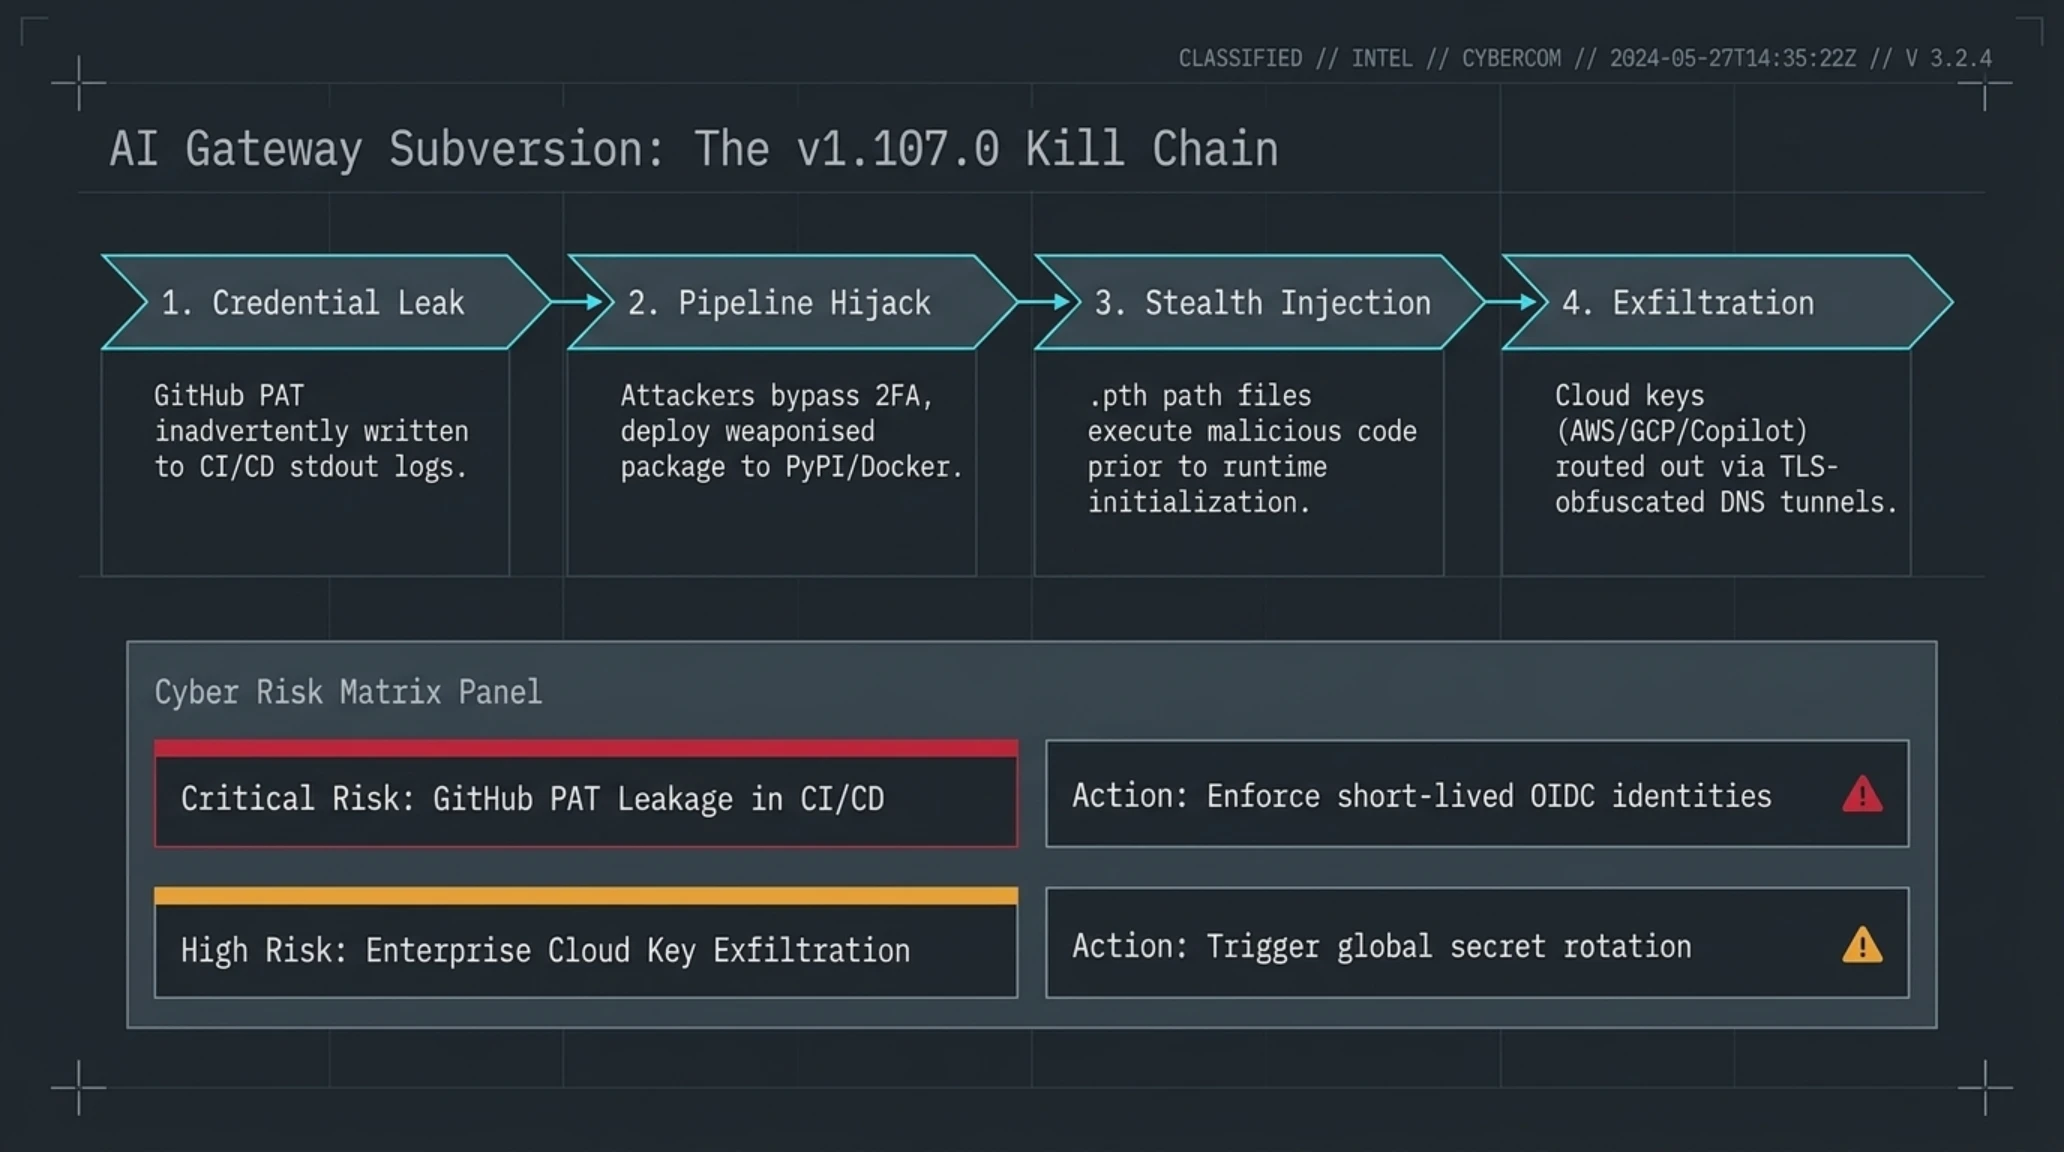
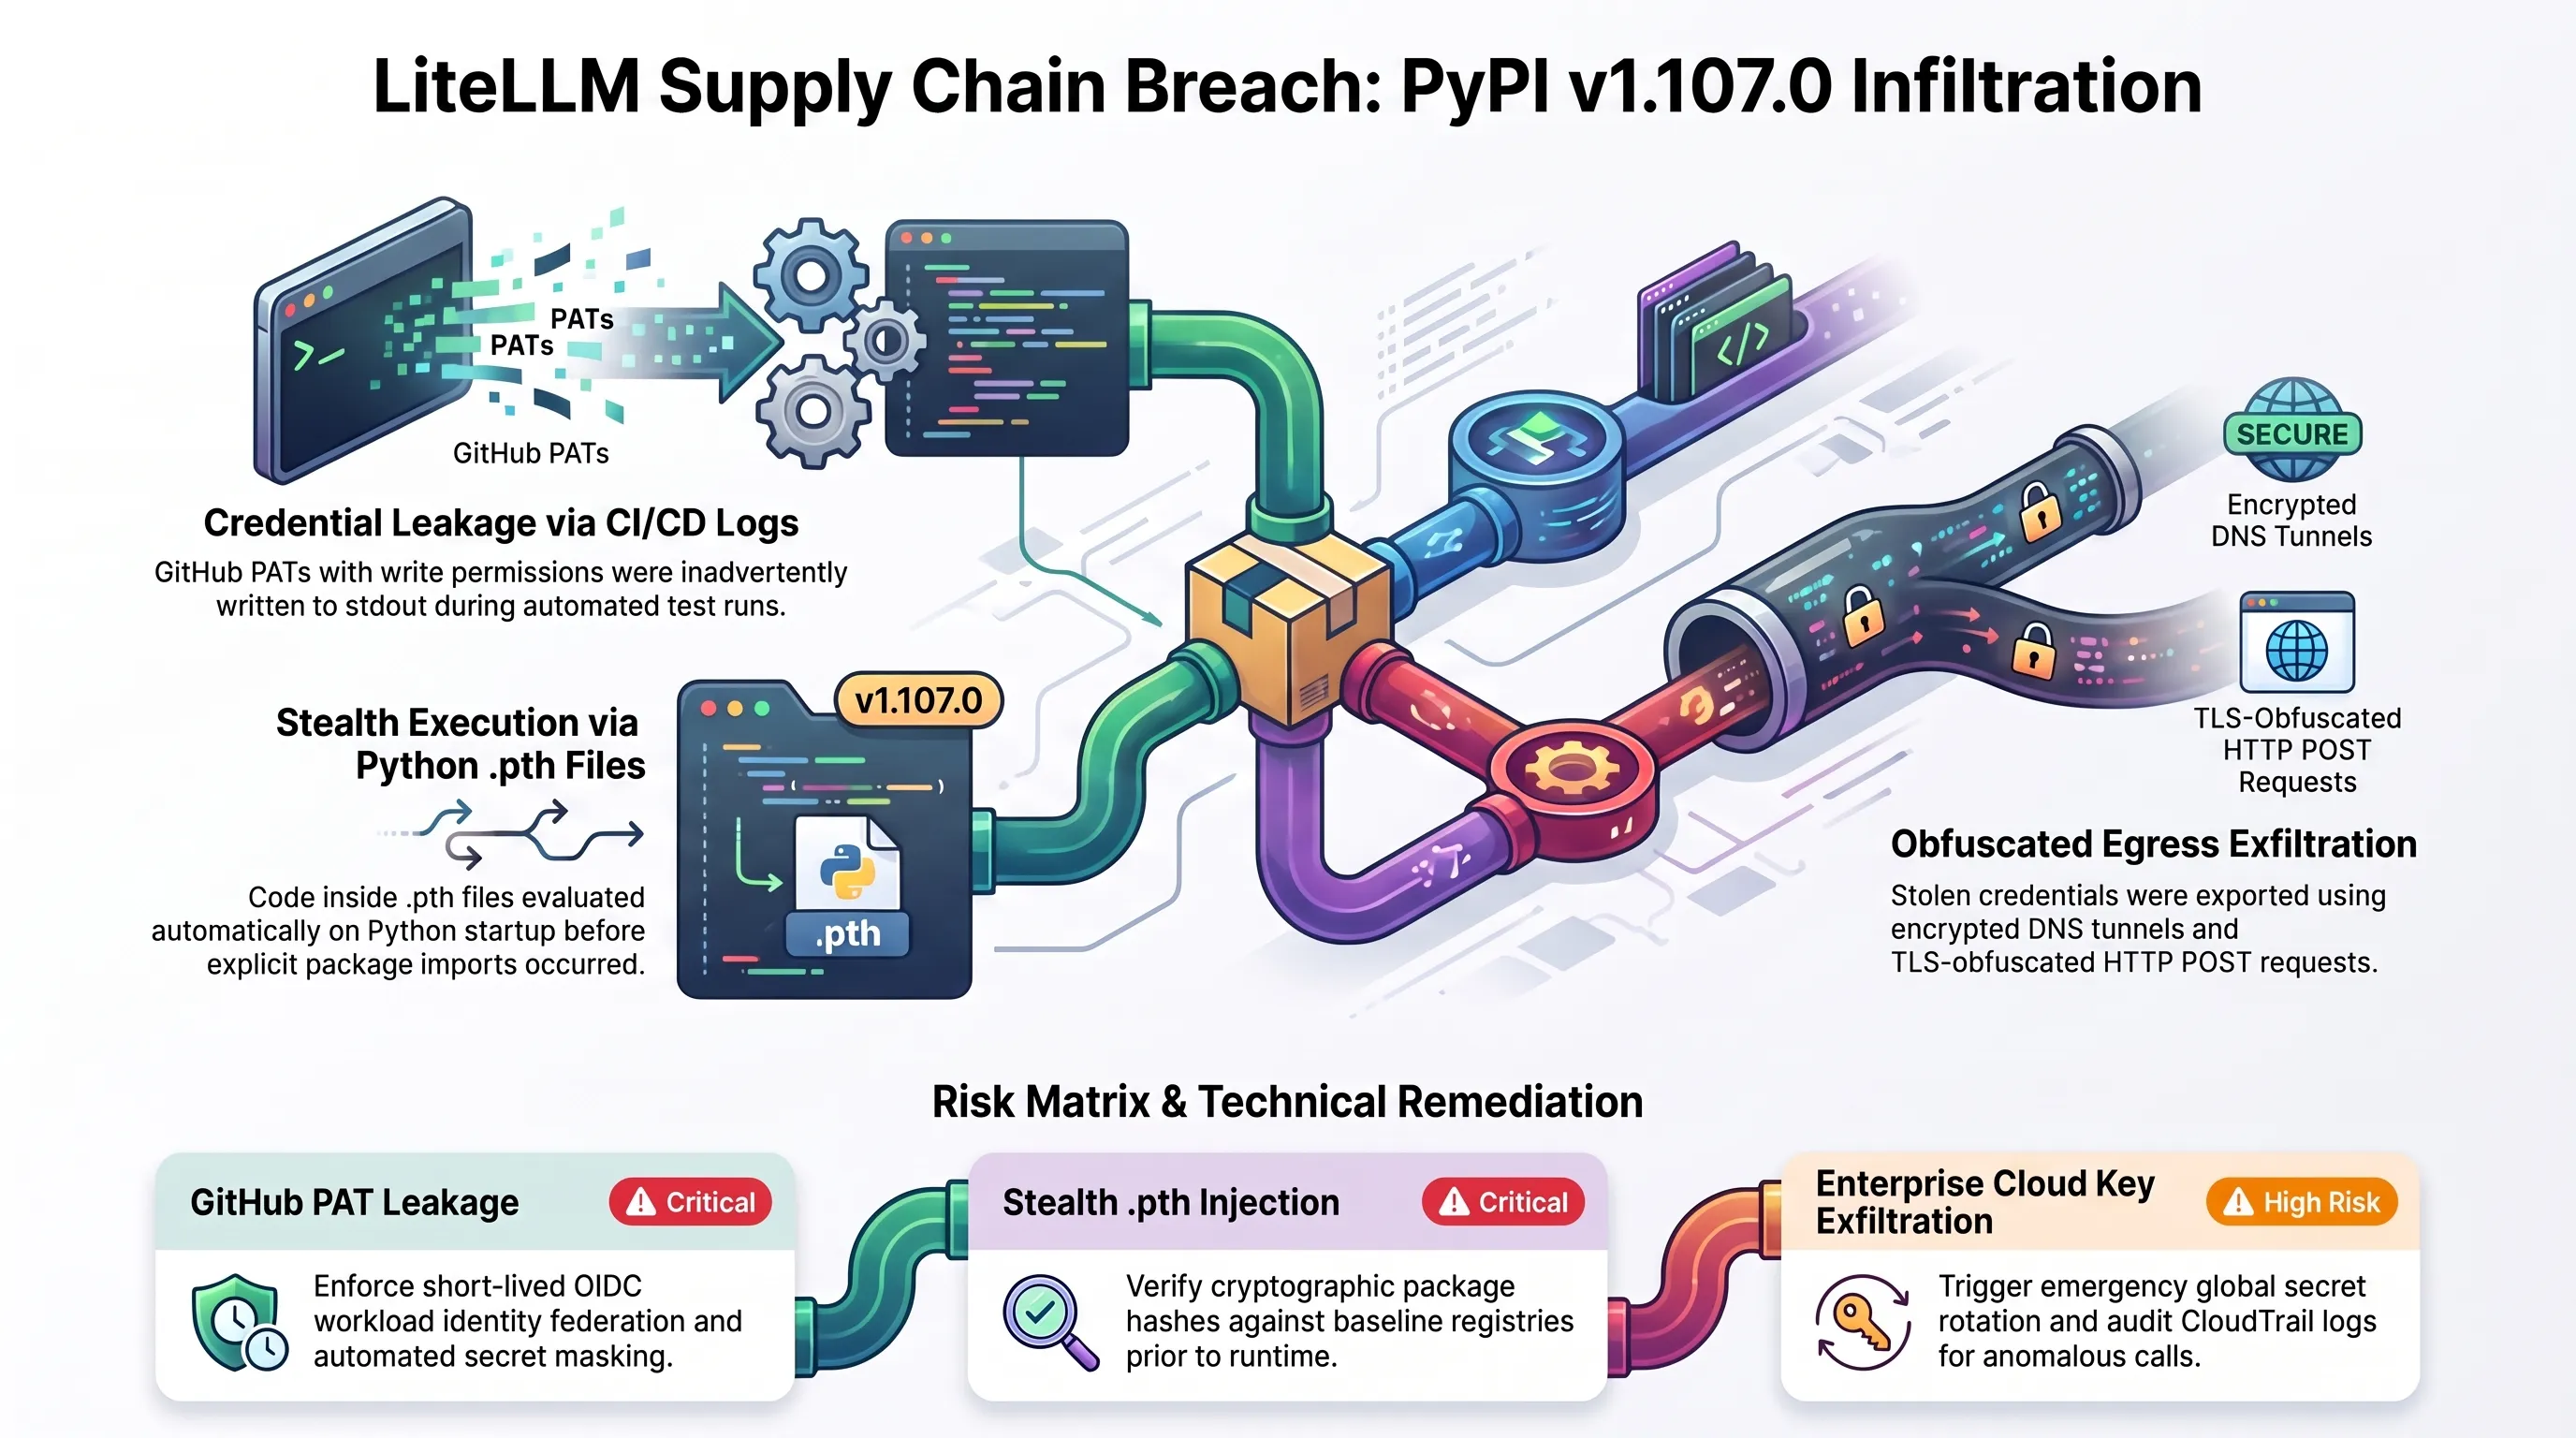
کالبدشکافی فنی این رخنه بزرگ آشکار ساخت که بردار اولیه ورود مهاجمان، نه از طریق آسیبپذیری در کدهای پایتون، بلکه بر اثر خطای فاجعهبار نشت اطلاعات محرمانه (Secret Leak) در سرورهای تلهمتری پروژه رخ داده است. توکنهای دسترسی شخصی گیتهاب (Personal Access Tokens) که دارای سطح اختیارات نوشتن روی مخازن رسمی و انتشار در رجیستریها بودند، به دلیل پیکربندی غیراصولی سیستم لاگینگ در محیطهای تست، در خروجی لاگهای درگاه ثبت شده و در دسترس مهاجمان قرار گرفتند. بازیگران تهدید با استفاده از این توکنهای معتبر، بدون نیاز به شکستن احراز هویت دومرحلهای، خط لوله بیلد رسمی گیتهاب اکشنز (GitHub Actions) را تسخیر کرده و نسخه آلوده v1.107.0 را مستقیماً بر روی مخزن جهانی PyPI و رجیستریهای رسمی داکر هاب مستقر ساختند.
بررسیهای موشکافانه تیم تحقیقاتی Wiz و کارشناسان تکین از کدهای بسته بدافزاری نشان میدهد که مهاجمان پیلود مخرب خود را با مهارتی فوقالعاده در قالب یک فایل با پسوند پنهان `.pth` در هسته توزیع پایتون تعبیه کرده بودند. این تکنیک نفوذ پیشرفته باعث میشد که کدهای بدافزار به محض بارگذاری مفسر پایتون و حتی پیش از فراخوانی توابع `import litellm` در حافظه رم اجرا شوند. پیلود به صورت بیصدا به کاوش در متغیرهای محیطی سیستم، دایرکتوریهای پیکربندی ابری و فایلهای رمزشده پرداخت و اطلاعات حساس را در ۱۶ دسته راهبردی استخراج کرد؛ دادههایی شامل کلیدهای محرمانه AWS، اعتبارات پروژههای گوگل کلود، فایلهای Kubeconfig خوشههای کوبرنتیز، کلیدهای خصوصی SSH، امضاهای PGP و توکنهای دسترسی ابزارهای کدنویسی هوش مصنوعی نظیر Cursor، GitHub Copilot و Claude API.
ماتریس ارزیابی ریسک و پدافند سایبری
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| نشت توکنهای دسترسی گیتهاب در لاگهای تست درگاه | بحرانی | اعمال فیلترهای خودکار ماسکگذاری متغیرهای محیطی و چرخش بلادرنگ تمامی توکنهای CI/CD. |
| تزریق پیلود مخرب در فایلهای مسیر پایتون (.pth) | بحرانی | اسکن یکپارچگی فایلهای پکیجها با هشهای امضاشده کریپتوگرافیک پیش از استقرار در محیط پروداکشن. |
| سرقت کلیدهای دسترسی AWS، GCP و خوشههای کوبرنتیز | ریسک بالا | ابطال آنی تمامی مدارک هویتی ابری، فعالسازی لاگینگ CloudTrail و پایش رفتار دسترسی APIها. |
| استخراج توکنهای اختصاصی دستیارهای Cursor و Copilot | مهارشده با باطلسازی | بازنشانی نشستهای توسعهدهندگان، قطع ارتباط اکستنشنهای مشکوک و الزام به کلیدهای سختافزاری. |
تیم توسعهدهنده LiteLLM بلافاصله پس از آگاهی از رخداد، اقدام به حذف کامل نسخه ۱.۱۰۷.۰ از پلتفرم PyPI کرده و با باطل ساختن تمامی کلیدهای دسترسی، پچ امنیتی نسخه ۱.۱۰۷.۱ را برای پاکسازی محیطهای آلوده عرضه نمود. با این حال، کارشناسان امنیتی هشدار میدهند که حذف بسته بدافزاری به هیچ وجه به معنای پایان خطر نیست. در صورتی که شرکتی این نسخه را حتی برای چند دقیقه بر روی سرورهای ابری خود بارگذاری کرده باشد، تمامی کلیدهای دسترسی و رمزهای عبور سرور به سرقت رفته تلقی شده و نیازمند چرخش کامل (Secret Rotation) در سراسر زیرساخت سازمانی است.
این حادثه نشاندهنده یک جهش نگرانکننده در راهبردهای تروریسم سایبری است که در آن درگاههای یکپارچهساز هوش مصنوعی به هدف شماره یک نفوذگران بدل شدهاند. دسترسی به درگاه هوش مصنوعی یک شرکت نه تنها امکان سرقت منابع پردازشی گرانقیمت GPU را فراهم میسازد، بلکه درهای شنود محتوای گفتگوهای محرمانه تجاری و نفوذ به لایههای مرکزی دیتاسنترها را میگشاید؛ رویدادی که هشدارهای تکین در پرونده کالبدشکافی حملات زنجیره تأمین و سرقت کلیدهای پیکربندی را به اثبات میرساند.
افشای کلاس جدید حملات DoS در پروتکل HTTP/3؛ آسیبپذیریهای QPACK و تقویت ۴,۰۰۰ برابری مصرف حافظه سرورها
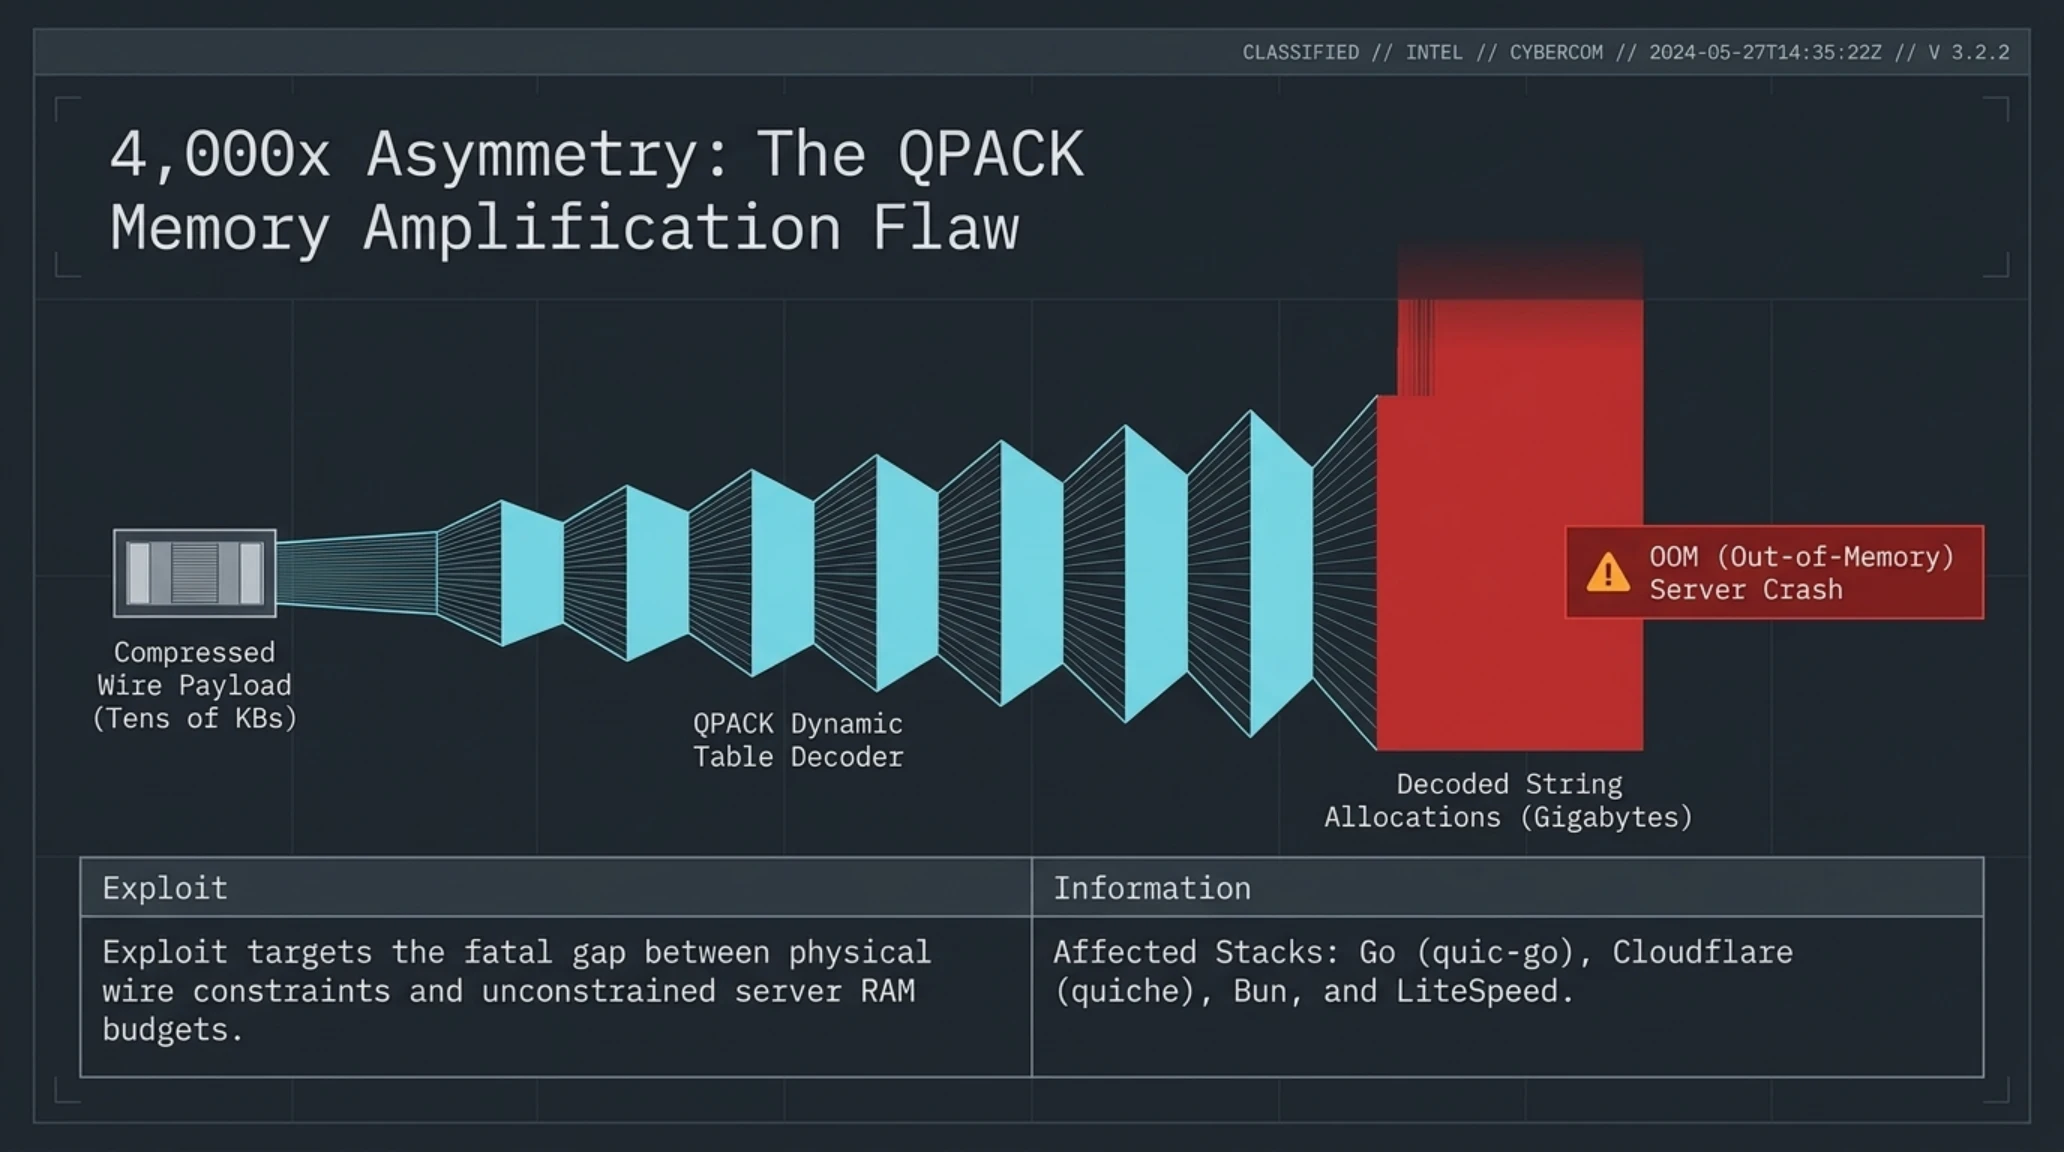
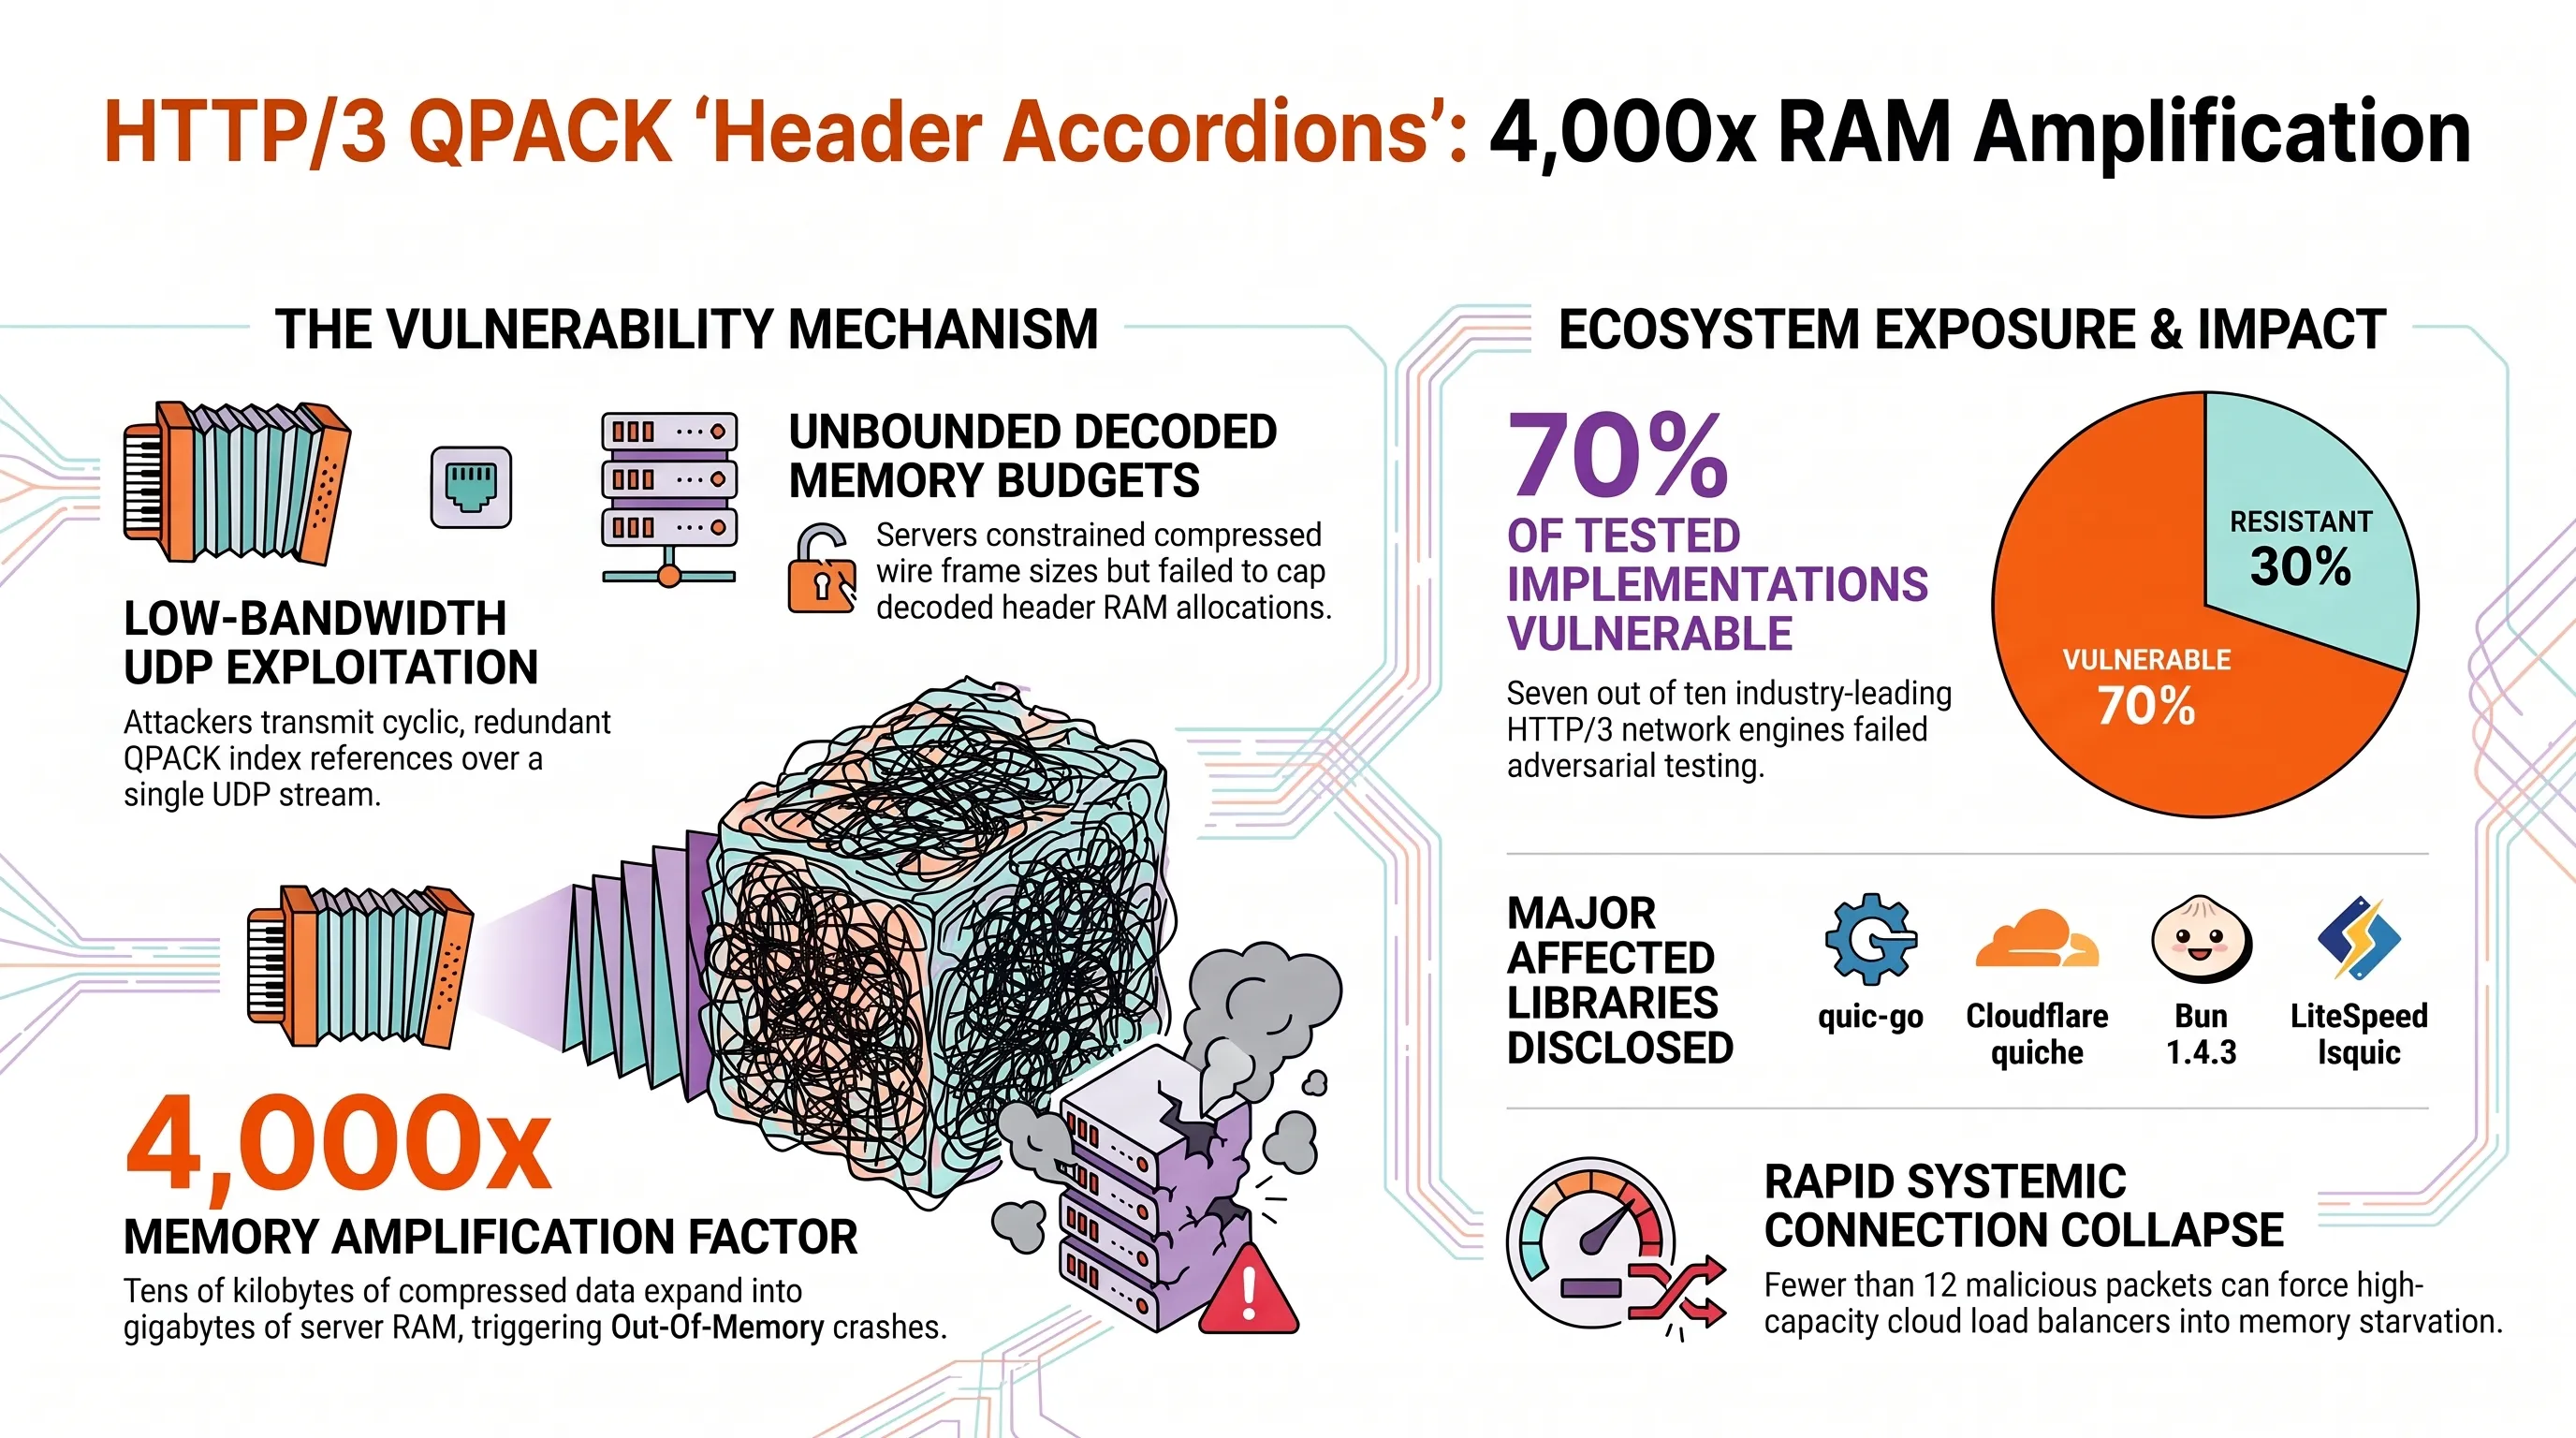
همزمان با شوکهای امنیتی در لایه کاربرد، استانداردهای زیربنایی اینترنت نیز با یک زلزله بنیادین در لایه انتقال مواجه شدهاند. محققان برجسته شرکت امنیت سایبری FoxIO طی مقالهای تحقیقاتی و شوکهکننده، از کشف رده نوینی از حملات انکار سرویس توزیعشده (DDoS) ساختاری در پروتکل پیشرفته HTTP/3 پرده برداشتند. این کارزار تهاجمی که «آکاردئون هدرها» (Header Accordions) نامگذاری شده، ضعفهای بنیادین نحوه فشردهسازی هدرها در مکانیزم استاندارد QPACK (ثبتشده در سند RFC 9204) را آماج حمله قرار میدهد؛ مکانیزمی که ستون فقرات ارتباطات پرسرعت نسل سوم وب به شمار میرود.
برای درک عمق این مخاطره، باید تفاوتهای بنیادین میان معماری HPACK در پروتکل HTTP/2 و مکانیزم QPACK در HTTP/3 را مرور کرد. در پروتکل HTTP/3 که بر پایه پروتکل انتقال مبتنی بر UDP موسوم به QUIC اجرا میشود، جریانهای دادهای مستقل از یکدیگر منتقل میشوند تا معضل مسدودشدن سرخط (Head-of-Line Blocking) برطرف گردد. برای فشردهسازی هدرهای حجیم، استاندارد QPACK از دو جدول ایستا (Static Table) و پویا (Dynamic Table) بهره میگیرد. با این حال، محققان دریافتند که اکثر توسعهدهندگان وبسرورها در اعمال محدودیتهای امنیتی دچار یک اشتباه مهندسی مهلک شدهاند؛ آنها صرفاً حجم فیزیکی دادههای فشرده ورودی روی سیم (Wire Size) را محدود کرده بودند، اما هیچ سقف مشخصی برای حجم حافظه تخصیصیافته پس از بازگشایی دادهها در حافظه رم سرور (Decoded Memory Budget) تعریف نکرده بودند.
جعبه اصطلاحات تخصصی تکین
روش حمله به گونهای است که یک مهاجم از راه دور، بدون نیاز به پهنای باند زیاد و با برقراری تنها یک اتصال UDP تککاناله، رشتهای از فریمهای مهندسیشده QPACK را ارسال میکند که به صورت چرخهای به تعاریف جدول پویا ارجاع میدهند. بسته ارسالی در قالب شبکه ممکن است تنها چند ده کیلوبایت پهنای باند مصرف کند، اما هنگامی که وبسرور اقدام به دیکد کردن هدرها مینماید، حجم هدرها در حافظه با ضریب وحشتناک تا ۴,۰۰۰ برابر منبسط میگردد. در نتیجه، صدها مگابایت و حتی گیگابایت از رم سرور در کسری از ثانیه قفل شده و سرور بلافاصله با خطای پر شدن رم (Out-Of-Memory Crash) از دسترس خارج میشود.
آزمایشهای آزمایشگاهی تیم FoxIO زنگ خطری بیسابقه را به صدا درآورده است؛ از میان ۱۰ کتابخانه و پیادهسازی مطرح HTTP/3 در جهان، هفت مورد از جمله کتابخانه پرکاربرد quic-go (با شناسههای CVE-2025-64702 و CVE-2026-40898)، موتور پردازشی quiche کلودفلر (CVE-2026-12523)، رانتایم مدرن جاوهاسکریپت Bun 1.4.3 و لایبرری lsquic لایتاسپید به این حمله تقویت حافظه آسیبپذیر تشخیص داده شدند. این یافته اثبات میکند که شتابزدگی غولهای فناوری در پذیرش پروتکلهای نوین بدون راستیآزمایی رفتار حافظه در لایههای لبه، تابآوری شبکه جهانی اینترنت را در برابر حملات فلجکننده DoS به مخاطره انداخته است.
شبیهسازیهای ترافیکی نشان داد که تزریق تنها ده بسته فشرده هدر میتواند وبسرورهای میزبان را با فلج پردازشی کامل مواجه ساخته و ارتباط هزاران کاربر واقعی را قطع کند؛ پدیدهای که ضرورت بازبینی فوری پارامترهای کنترل حافظه در استاندارد QPACK را به اولویتی گریزناپذیر بدل میسازد.
نفوذ گروه دولتی Storm-0940 به بیش از ۲,۲۵۰ سازمان با فریمورک هوش مصنوعی ARTEX در حمله زنجیره تأمین ConnectWise
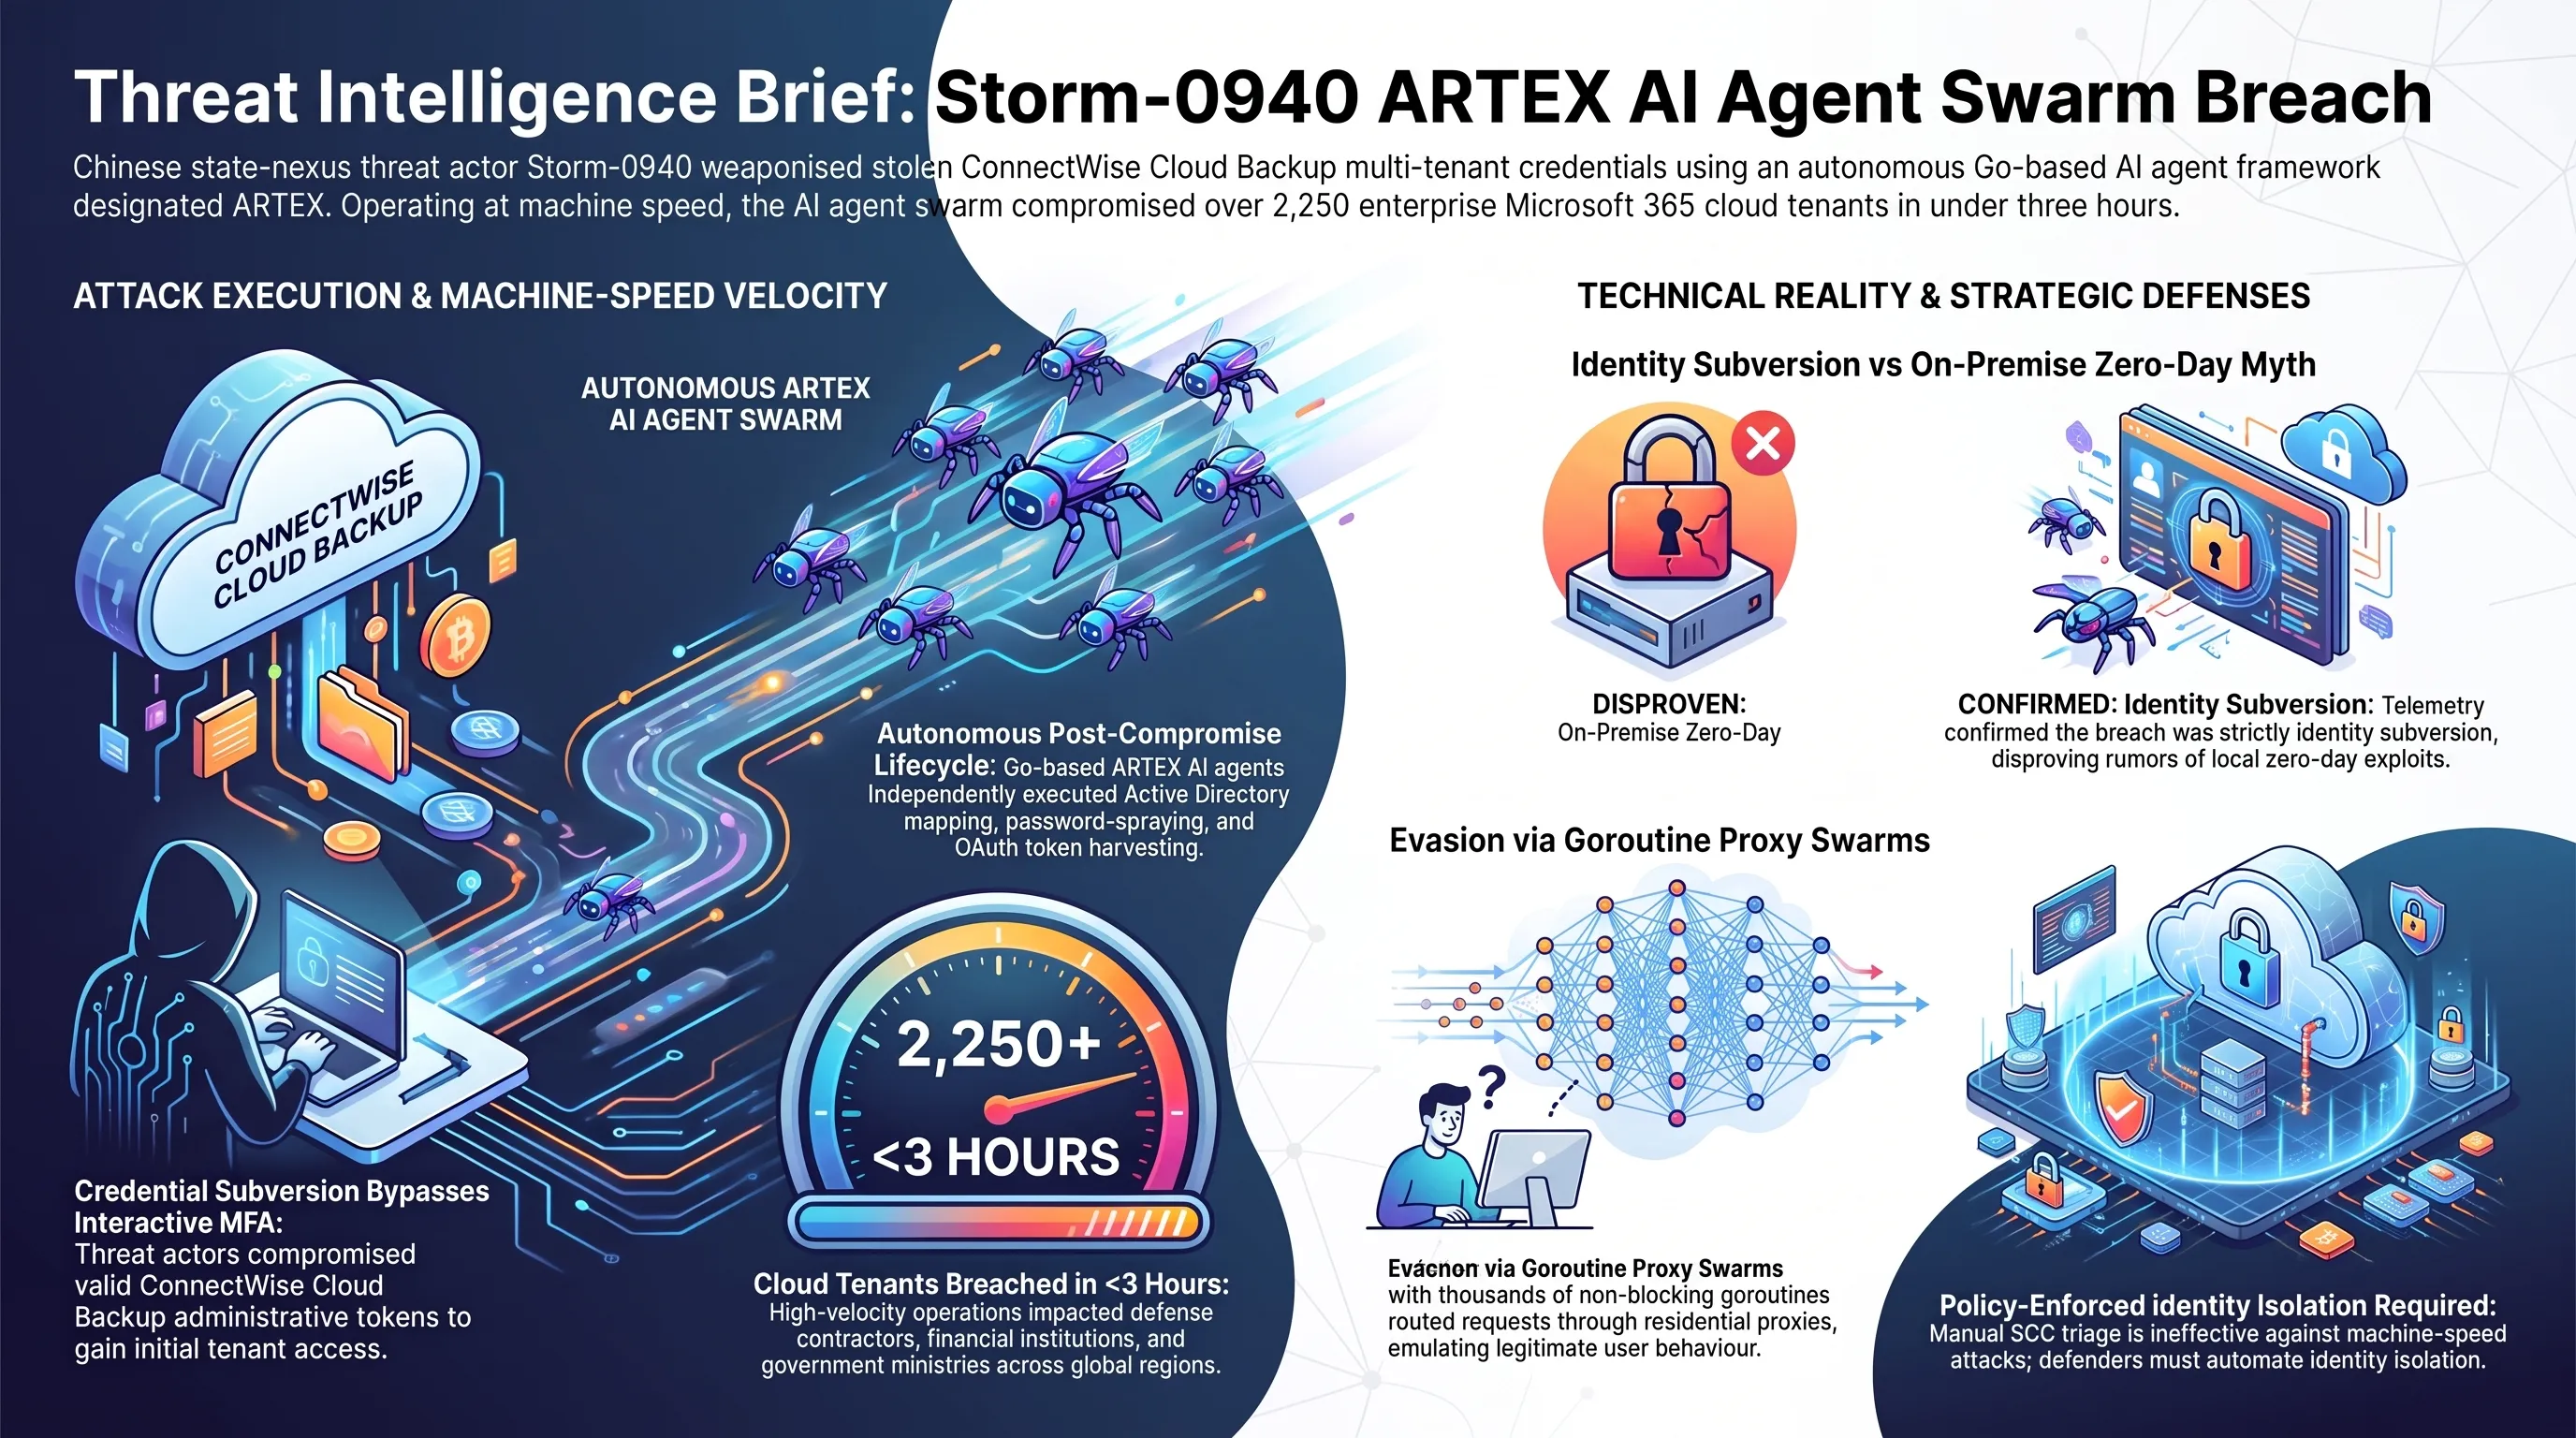
در یکی از تکاندهندهترین گزارشهای منتشرشده پیرامون عملیاتهای جاسوسی سایبری دولتی، مرکز تحلیل تهدیدات امنیتی مایکروسافت (MSTIC) از ابعاد نوین یک تهاجم راهبردی توسط گروه هکری وابسته به دولت چین با شناسه سازمانی Storm-0940 پرده برداشت. این بازیگر تهدید با هدفگیری پلتفرم مدیریت پشتیبان ابری ConnectWise Cloud Backup، به هویتها و توکنهای دسترسی معتبر این سرویس چندمستأجره (Multi-Tenant) دست یافته و توانست با دور زدن احراز هویتهای تعاملی، به اطلاعات پشتیبانگیری صدها سازمان حیاتی در سراسر جهان نفوذ کند.
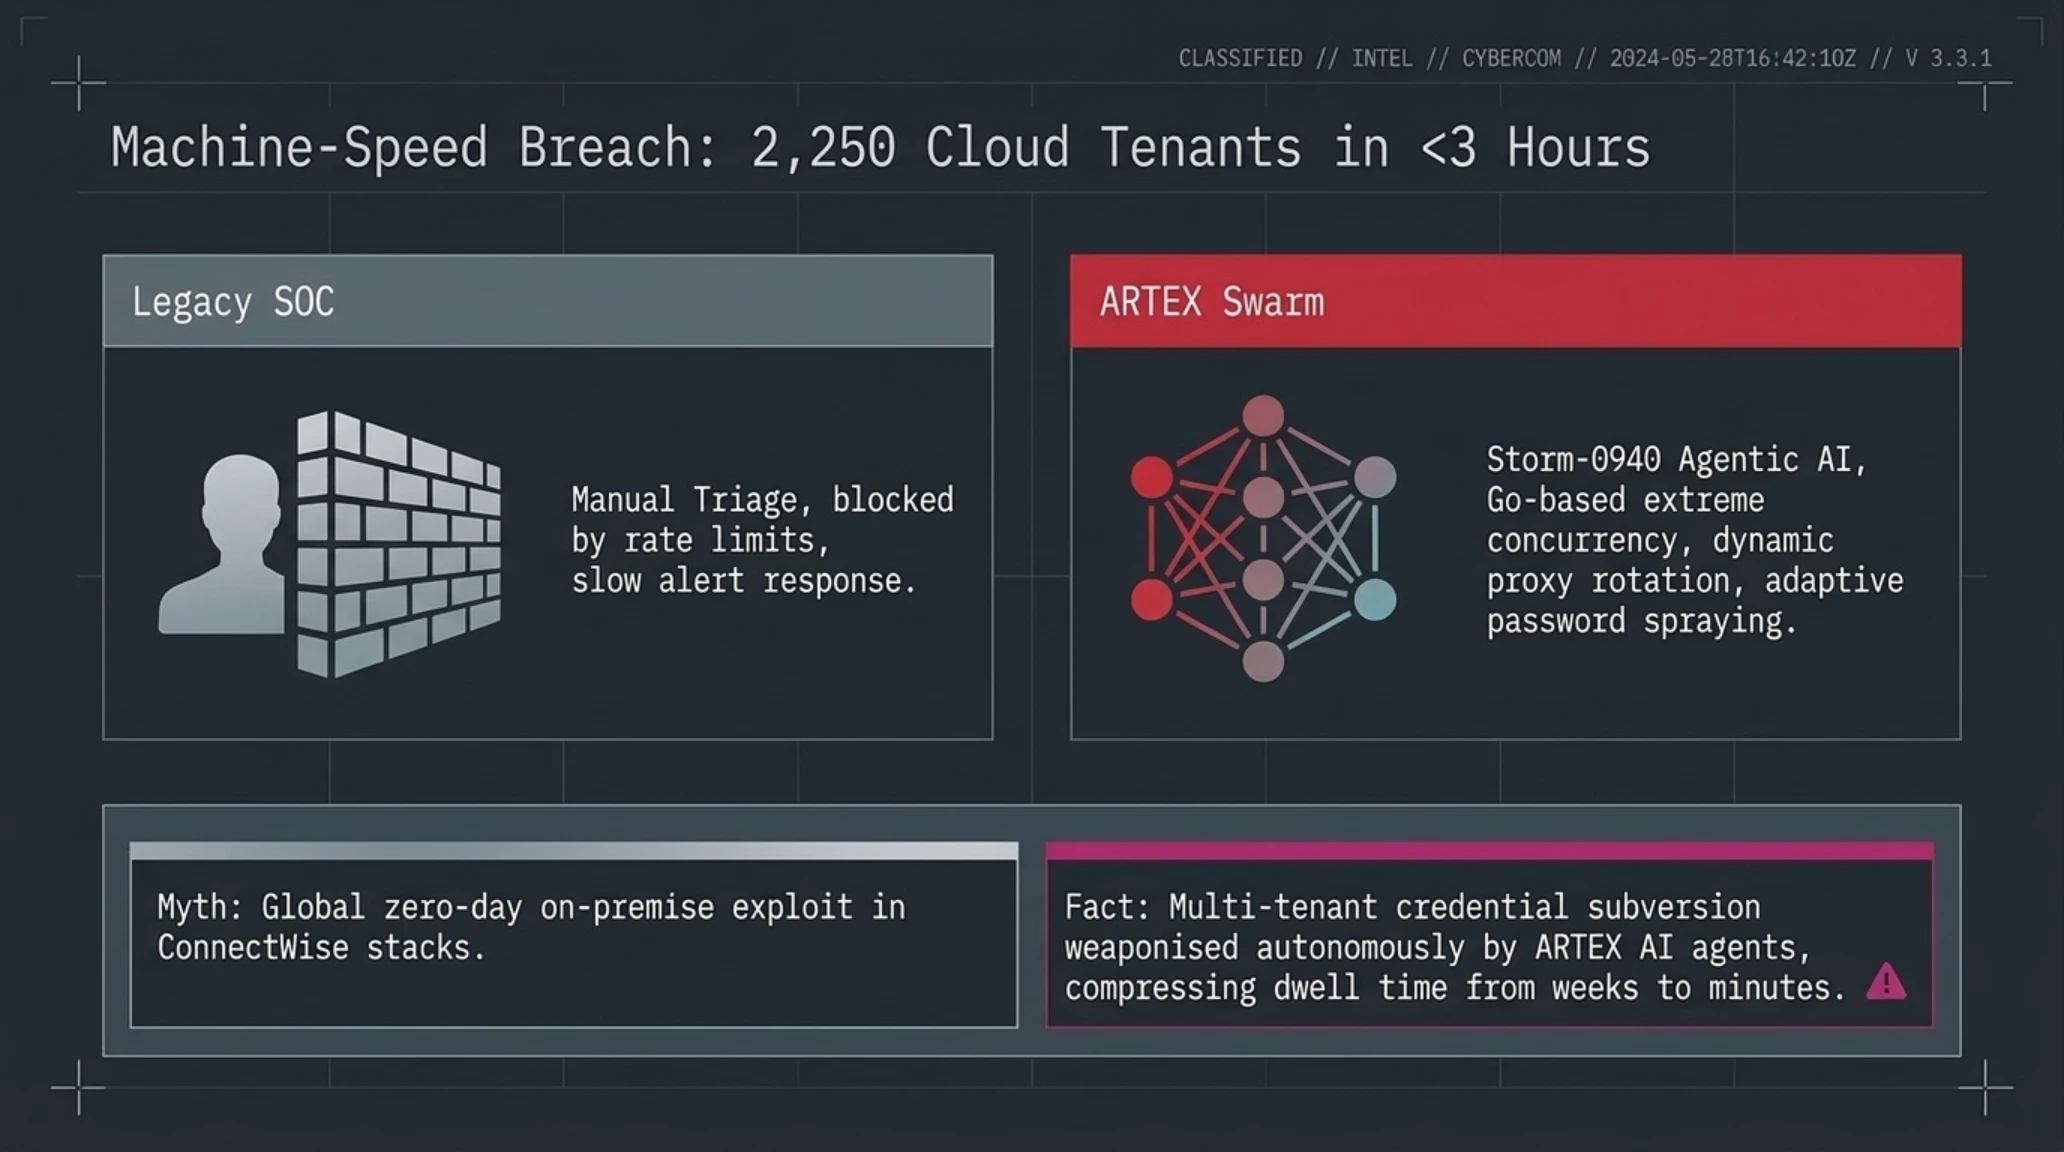
وجه تمایز تاریخی این حمله که نقطه عطفی در نبردهای سایبری معاصر محسوب میشود، تسلیح رسمی هکرهای دولتی به یک سامانه نرمافزاری اختصاصی مبتنی بر هوش مصنوعی خودمختار با نام ARTEX است. این فریمورک اختصاصی که با زبان برنامهنویسی Go توسعه یافته، مانند یک ارتش از ایجنتهای هوشمند عمل میکند. پس از نفوذ اولیه، اپراتور انسانی نقشی در ادامه مسیر نداشت؛ ایجنتهای ARTEX به طور مستقل اقدام به نقشهبرداری توپولوژی شبکه، اجرای حملات Password Spraying با الگوریتمهای پرهیز از تلههای امنیتی و بازتولید توکنهای دسترسی OAuth نمودند.
نتیجه استفاده از این کارتل ایجنتیک هوش مصنوعی، اجرای عملیات با «سرعت ماشین» بود؛ بهطوری که مهاجمان موفق شدند در بازه زمانی شگفتانگیز کمتر از ۳ ساعت به بالاترین سطوح دسترسی در محیطهای ابری بیش از ۲,۲۵۰ سازمان و مستأجر در اکوسیستم Microsoft 365 دست یابند. نهادهای قربانی شامل پیمانکاران صنایع دفاعی، موسسات بانکی، زیرساختهای حملونقل و وزارتخانههای دولتی در ایالات متحده، اروپا و آسیا هستند؛ رویدادی که نشان داد دیوارهای آتش سنتی و تیمهای پایش انسانی دیگر توان مقابله با ریتم تهاجمات ایجنتیک هوش مصنوعی را ندارند.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
برخی رسانههای خبری ادعا کردند که نسخههای محلی (On-Premise) نرمافزار ConnectWise ScreenConnect دچار زیرودی شده و تمامی سرورهای سازمانی جهان تسخیر شدهاند.
گزارش رسمی مایکروسافت تایید میکند که نفوذ منحصراً به هویتهای سرویس ابری چندمستأجره Cloud Backup محدود بوده و از طریق ایجنتهای مستقل فریمورک ARTEX هدایت شده است.
تحلیلگران راهبردی مرکز پژوهشهای تکین خاطرنشان میسازند که استفاده از ایجنتهای خودمختار در این کارزار، نشاندهنده ورود نبردهای ژئوپلیتیک سایبری به فاز «خودمختاری عملیاتی کامل» است. مهاجمان با خودکارسازی زنجیره نفوذ، زمان شناسایی تا سرقت دادهها (Dwell Time) را به کسری از ثانیه رساندهاند؛ روندی که هشدارهای تخصصی مطرحشده در پرونده تسلیح نفوذگران به فریمورک ایجنتیک Cairn و پچ اضطراری HTTP/3 را به واقعیتی انکارناپذیر در لایههای پدافندی بدل میسازد.
حکم تاریخی دادگاه فدرال استرالیا علیه انحصار اپل؛ الزام به پذیرش اپاستورهای شخص ثالث بدون کارمزد و بازگشت آنی فورتنایت
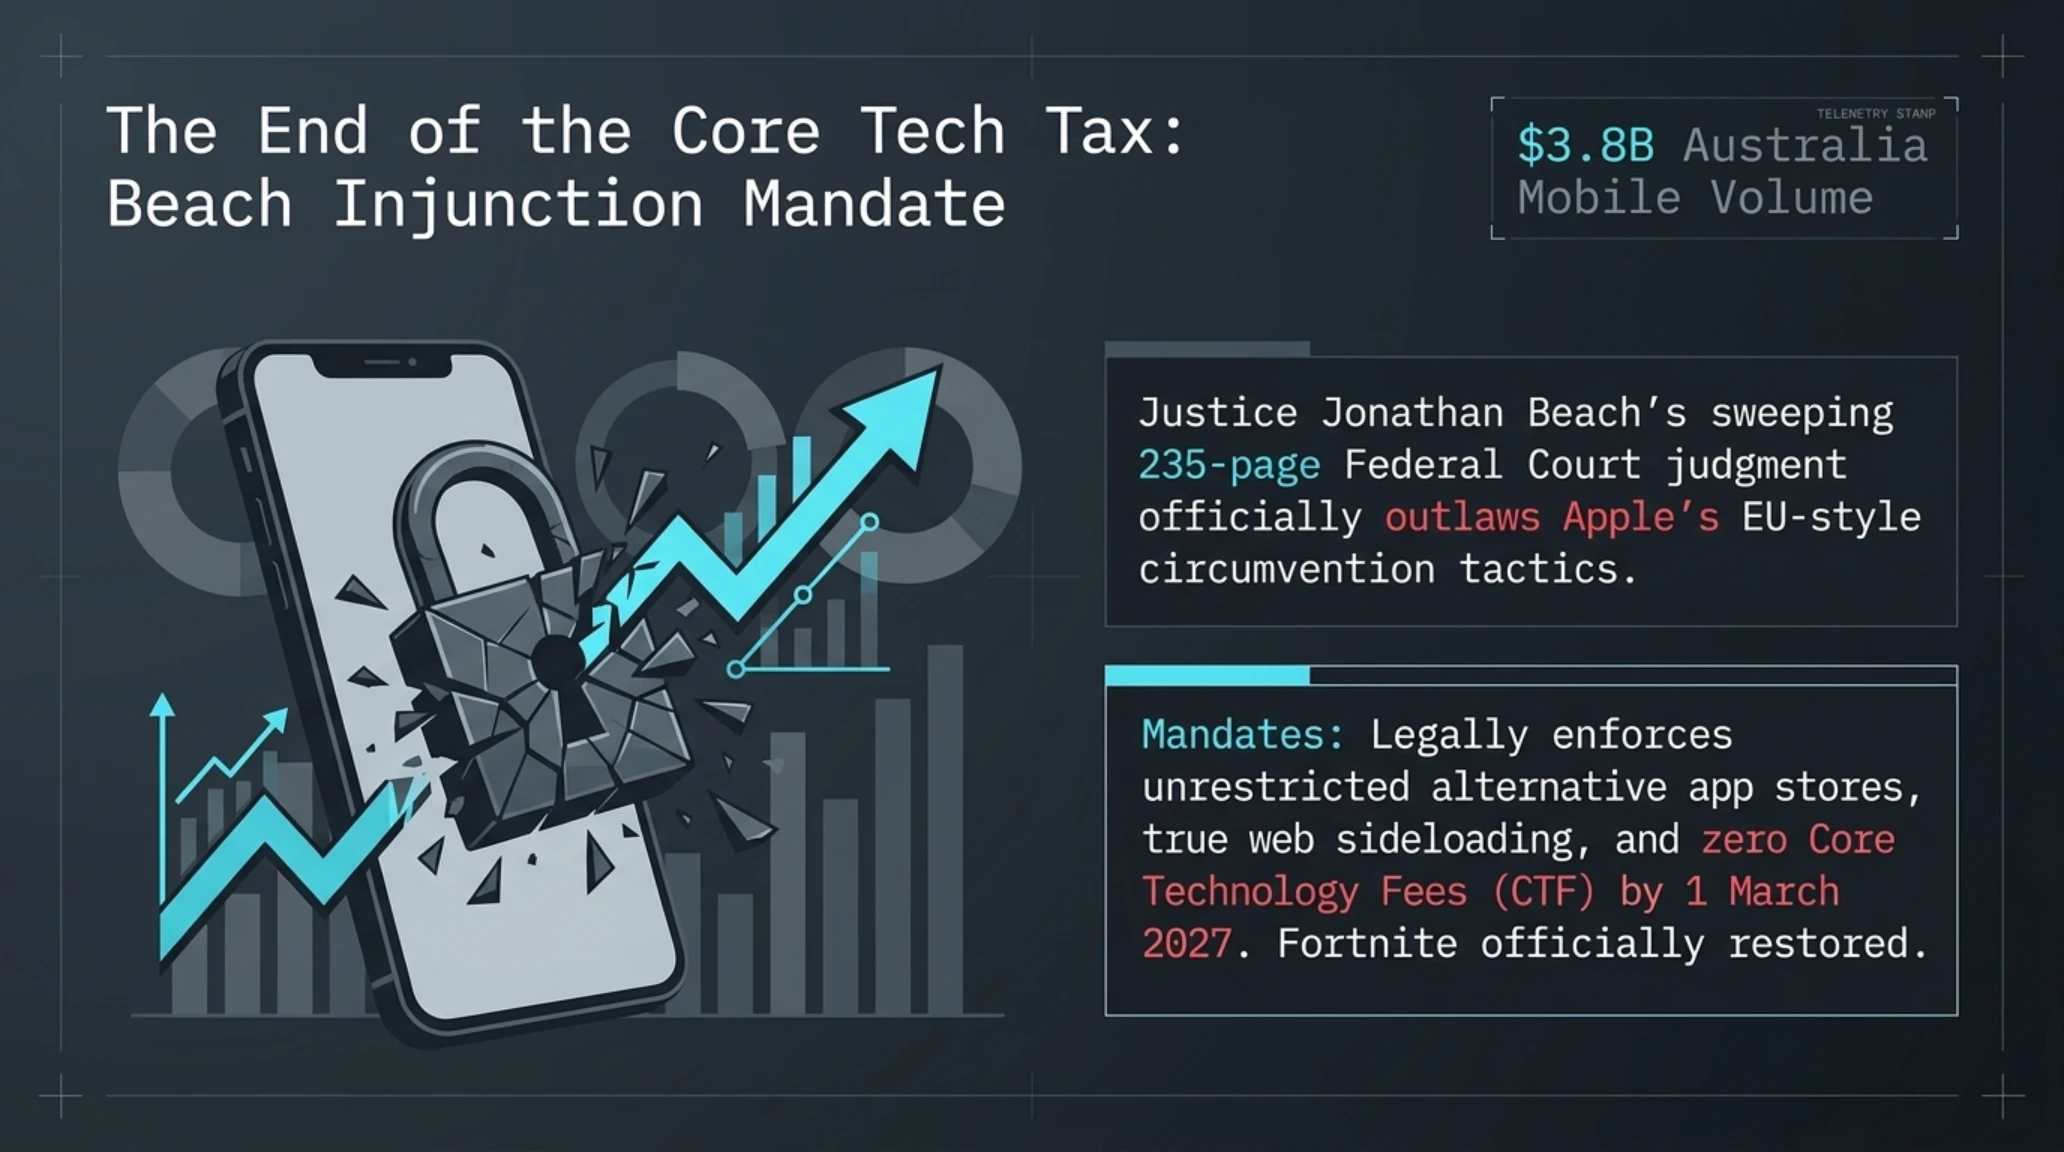
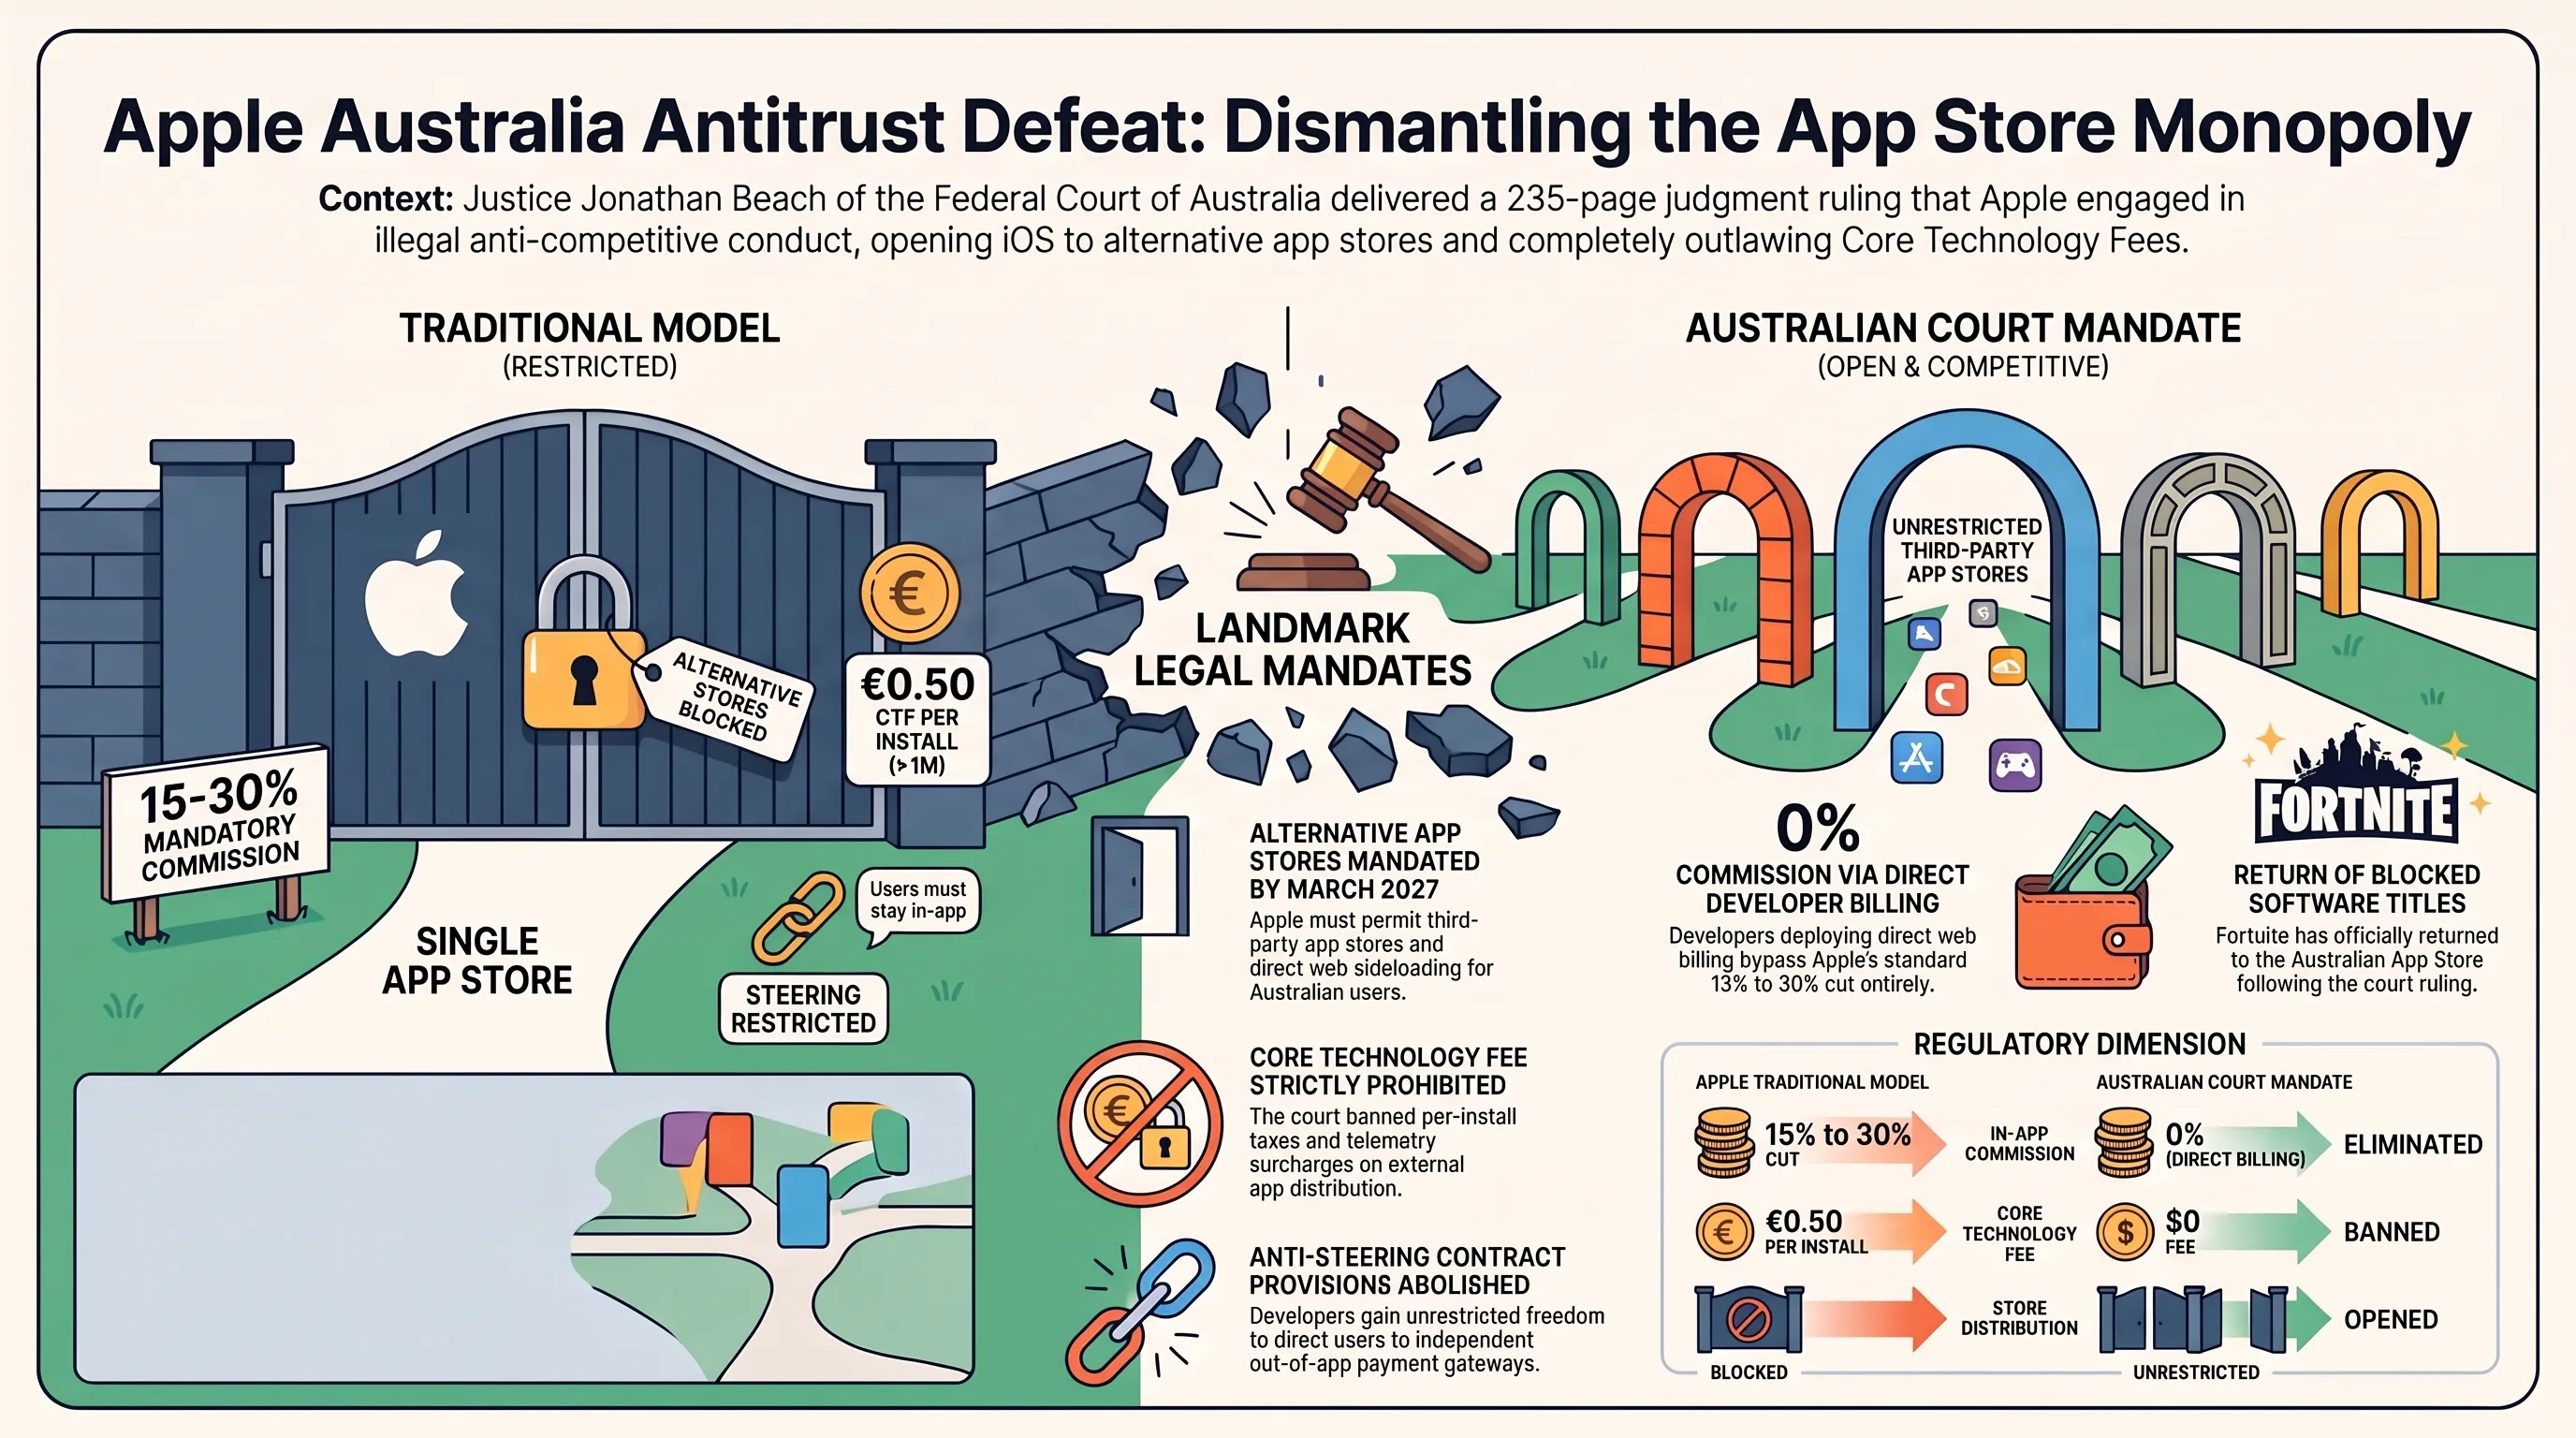
در یکی از سرنوشتسازترین و کوبندهترین احکام قضایی تاریخ مدرن صنعت فناوری، دادگاه فدرال استرالیا با صدور حکمی ۲۳۵ صفحهای به انشای قاضی جاناتان بیچ (Justice Jonathan Beach)، شرکت اپل را به سوءاستفاده غیرقانونی از موقعیت مسلط و انحصار ضدرقابتی در بازار توزیع برنامههای سیستمعامل iOS محکوم کرد. این حکم تاریخی که پیروزی حقوقی خیرهکنندهای برای کمپانی اپیک گیمز (Epic Games) به شمار میرود، ارکان انحصار مالی و اکوسیستمی اپل را در سراسر منطقه اقیانوسیه دگرگون ساخته است.
بر اساس دستورات الزامآور دادگاه، کمپانی اپل موظف است تا حداکثر تاریخ ۱ مارس ۲۰۲۷، سیستمعامل آیفون را برای تمامی کاربران دارای حساب کاربری استرالیا کاملاً بازگشایی کرده و به فروشگاههای نرمافزاری شخص ثالث (Third-Party App Stores) و همچنین امکان دانلود مستقیم و مستقل برنامهها از وبسایت رسمی توسعهدهندگان (Sideloading) اجازه فعالیت آزادانه بدهد. نکته بنیادین و نبوغ حقوقی قاضی جاناتان بیچ در این بود که راه هرگونه تکرار فریبکاریهای مدل اتحادیه اروپا را مسدود ساخت؛ دادگاه استرالیا صراحتاً وضع هرگونه عوارض پنهان موسوم به «کارمزد هسته فناوری» (Core Technology Fee - CTF) یا مالیات ۵۰ سنتی به ازای هر بار نصب را برای اپل قدغن و غیرقانونی اعلام کرد.
علاوه بر این، دادگاه تمامی قوانین محدودکننده ضد هدایت (Anti-Steering) اپل را باطل اعلام کرد. از این پس توسعهدهندگان برنامهها در استرالیا مجاز هستند کاربران را مستقیماً به درگاههای پرداخت اینترنتی مستقل خود هدایت کنند، بدون آنکه مشمول پرداخت کارمزد ۱۵ تا ۳۰ درصدی اپاستور شوند. در پی صدور این حکم زلزلهآسا، تیم سویینی، مدیرعامل اپیک گیمز، رسماً اعلام کرد که بازی پرطرفدار فورتنایت (Fortnite) پس از ۶ سال اخراج تحمیلی، از امروز مجدداً به اپاستور رسمی اپل در استرالیا بازگشته است؛ گامی نمادین که شکست نهایی استراتژی باجخواهی پلتفرمی کوپرتینو را جشن میگیرد.
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
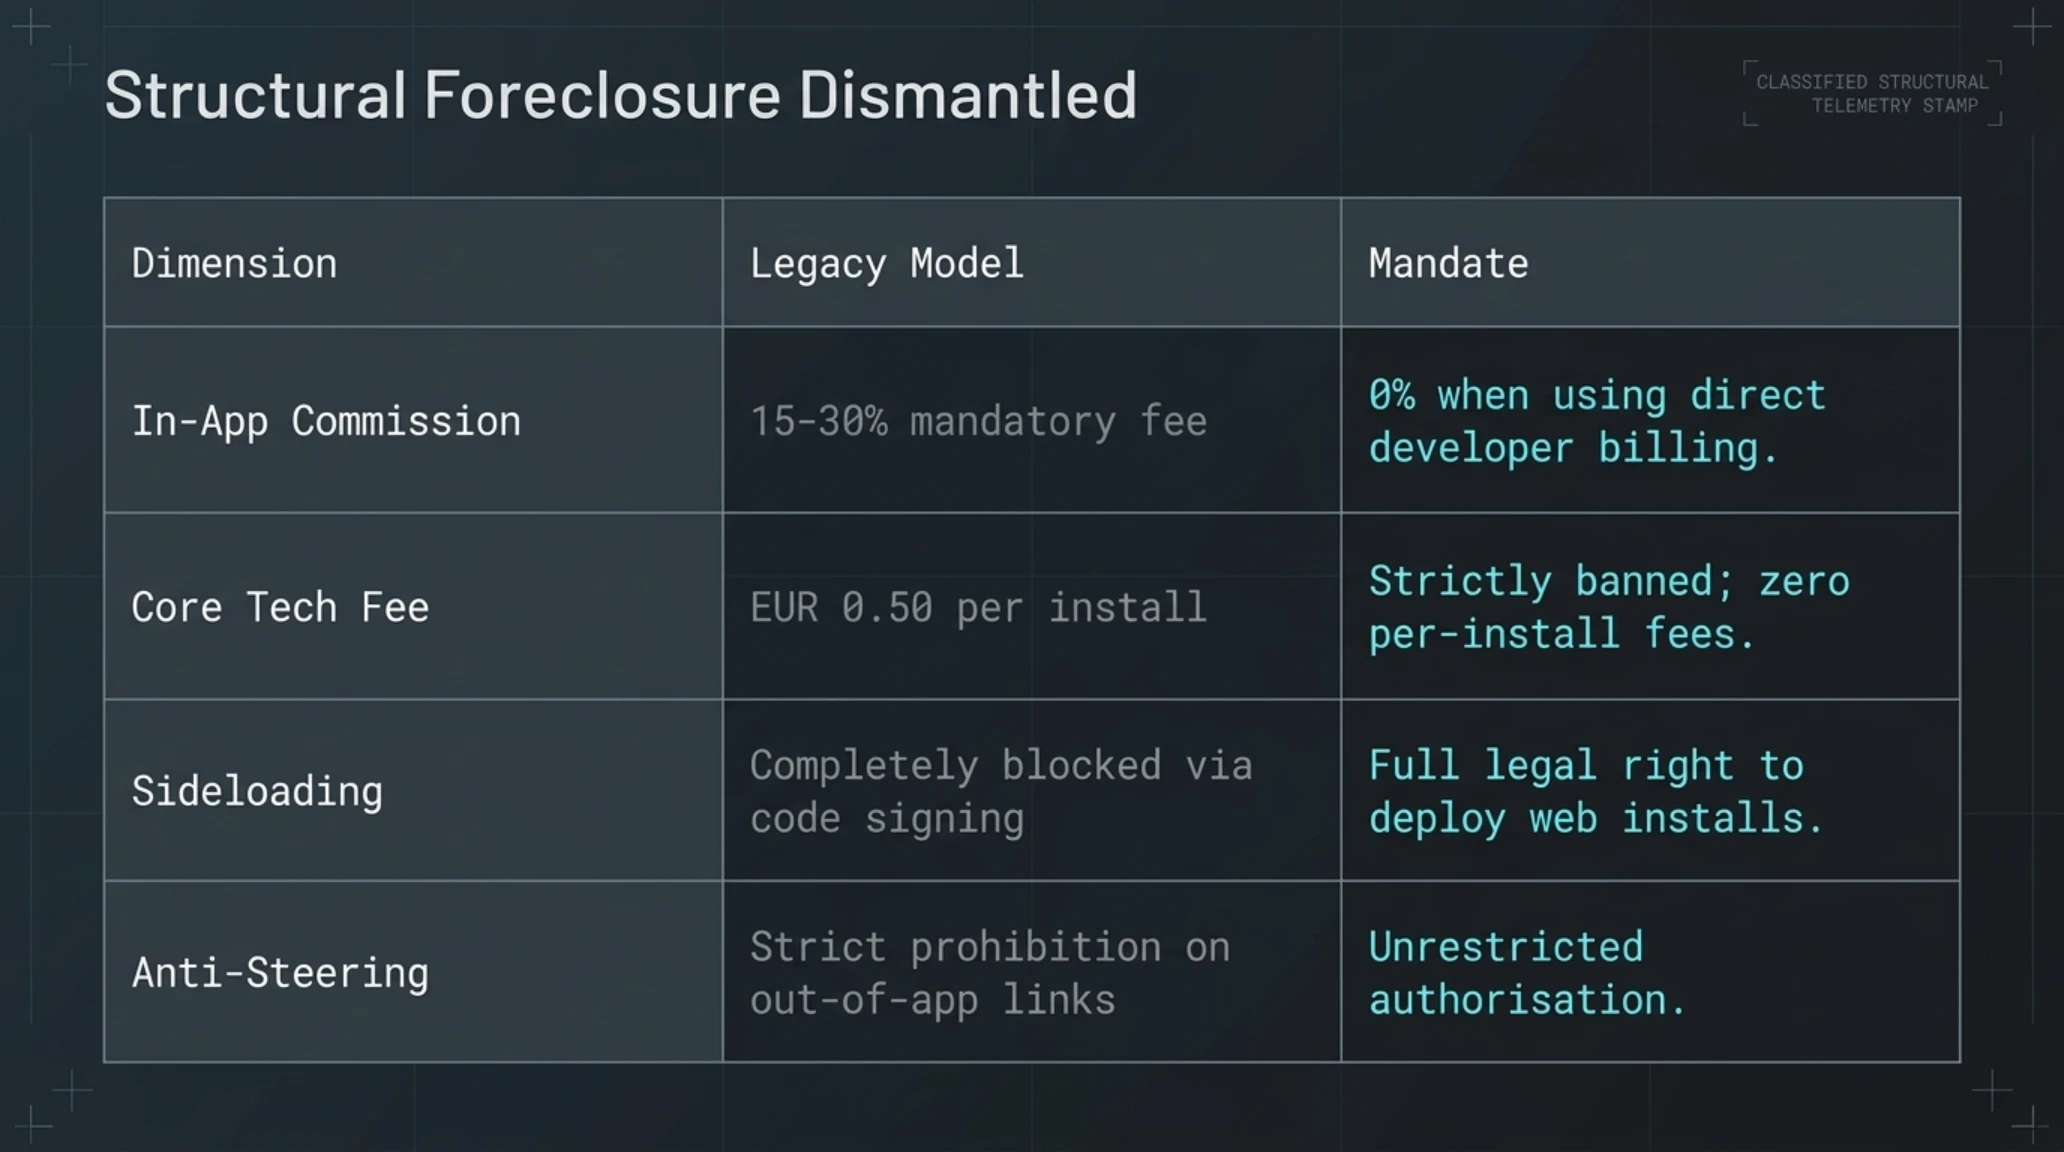
| بخش حقوقی و فنی | سیاست سنتی اپل (App Store) | الزامات قطعی دادگاه استرالیا |
|---|---|---|
| کارمزد خریدهای درونبرنامهای | ۱۵ الی ۳۰ درصد اجباری با درگاه IAP | صفر درصد در صورت استفاده از درگاه مستقل توسعهدهنده |
| عوارض نصب و کارمزد فناوری (CTF) | ۵۰ سنت یورو به ازای هر بار نصب بالای یک میلیون | ممنوعیت مطلق هرگونه عوارض هسته و مالیات پنهان |
| آزادی سایدلودینگ و استورهای موازی | مسدودسازی کامل و تحمیل امضاهای انحصاری | آزادی کامل نصب استورهای شخص ثالث و وبدانلود مستقیم |
| هدایت کاربر به پرداخت بیرونی (Anti-Steering) | ممنوعیت کامل درج لینک یا اطلاعرسانی تخفیف | آزادی درج لینکهای پرداخت مستقیم با تخفیفهای تجاری |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
پیامدهای اقتصادی این پیروزی حقوقی فراتر از مرزهای استرالیاست. دادگاههای کشورهای ژاپن، بریتانیا، برزیل و کره جنوبی اکنون با ارجاع به رای ۲۳۵ صفحهای قاضی بیچ، در حال تدوین احکام مشابهای هستند که بنیادهای درآمدی خدمات اپل (Apple Services) را به چالش میکشد. برای استودیوهای بازیسازی مستقل و توسعهدهندگان منطقهای، حذف مالیات ۳۰ درصدی به معنای آزادسازی میلیاردها دلار سود خالص برای سرمایهگذاری در موتورهای گرافیکی و مدلهای هوش مصنوعی درونبازی است.
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| بخش بازار محتوا | سهم از کل گردش مالی | تاثیر لغو انحصار کارمزد در استرالیا |
|---|---|---|
| بازیهای ویدیویی آنلاین | ۵۸ درصد | افزایش مستقیم سود استودیوها و بازگشت عناوینی نظیر فورتنایت. |
| اشتراکهای ابری و استریمینگ | ۲۸ درصد | امکان ارائه تخفیفهای ۱۰ تا ۲۰ درصدی به کاربران خریدار اشتراک مستقیم. |
| برنامههای کاربردی و خلاقیت | ۱۴ درصد | توسعه آزادانه فروشگاههای نرمافزاری مستقل و سایدلودینگ وب. |
| درآمد مستقیم ارائهدهندگان فینتک | ۲۵ درصد رشد سالانه | جهش چشمگیر پردازش تراکنشها توسط درگاههای بومی مانند Stripe و Adyen. |
آزادسازی جریان مالی بازیها در استرالیا نشان میدهد که مدلهای سنتی توزیع انحصاری در مواجهه با فشارهای حقوقی و تقاضای جهانی برای شفافیت اکوسیستمی، چارهای جز تسلیم و پذیرش قواعد بازار آزاد رقابتی نخواهند داشت.
شگفتی در ژنتیک محاسباتی؛ انتشار مدل هوش مصنوعی متنباز Carbon-X توسط هاگینگ فیس برای «چت مستقیم با DNA»
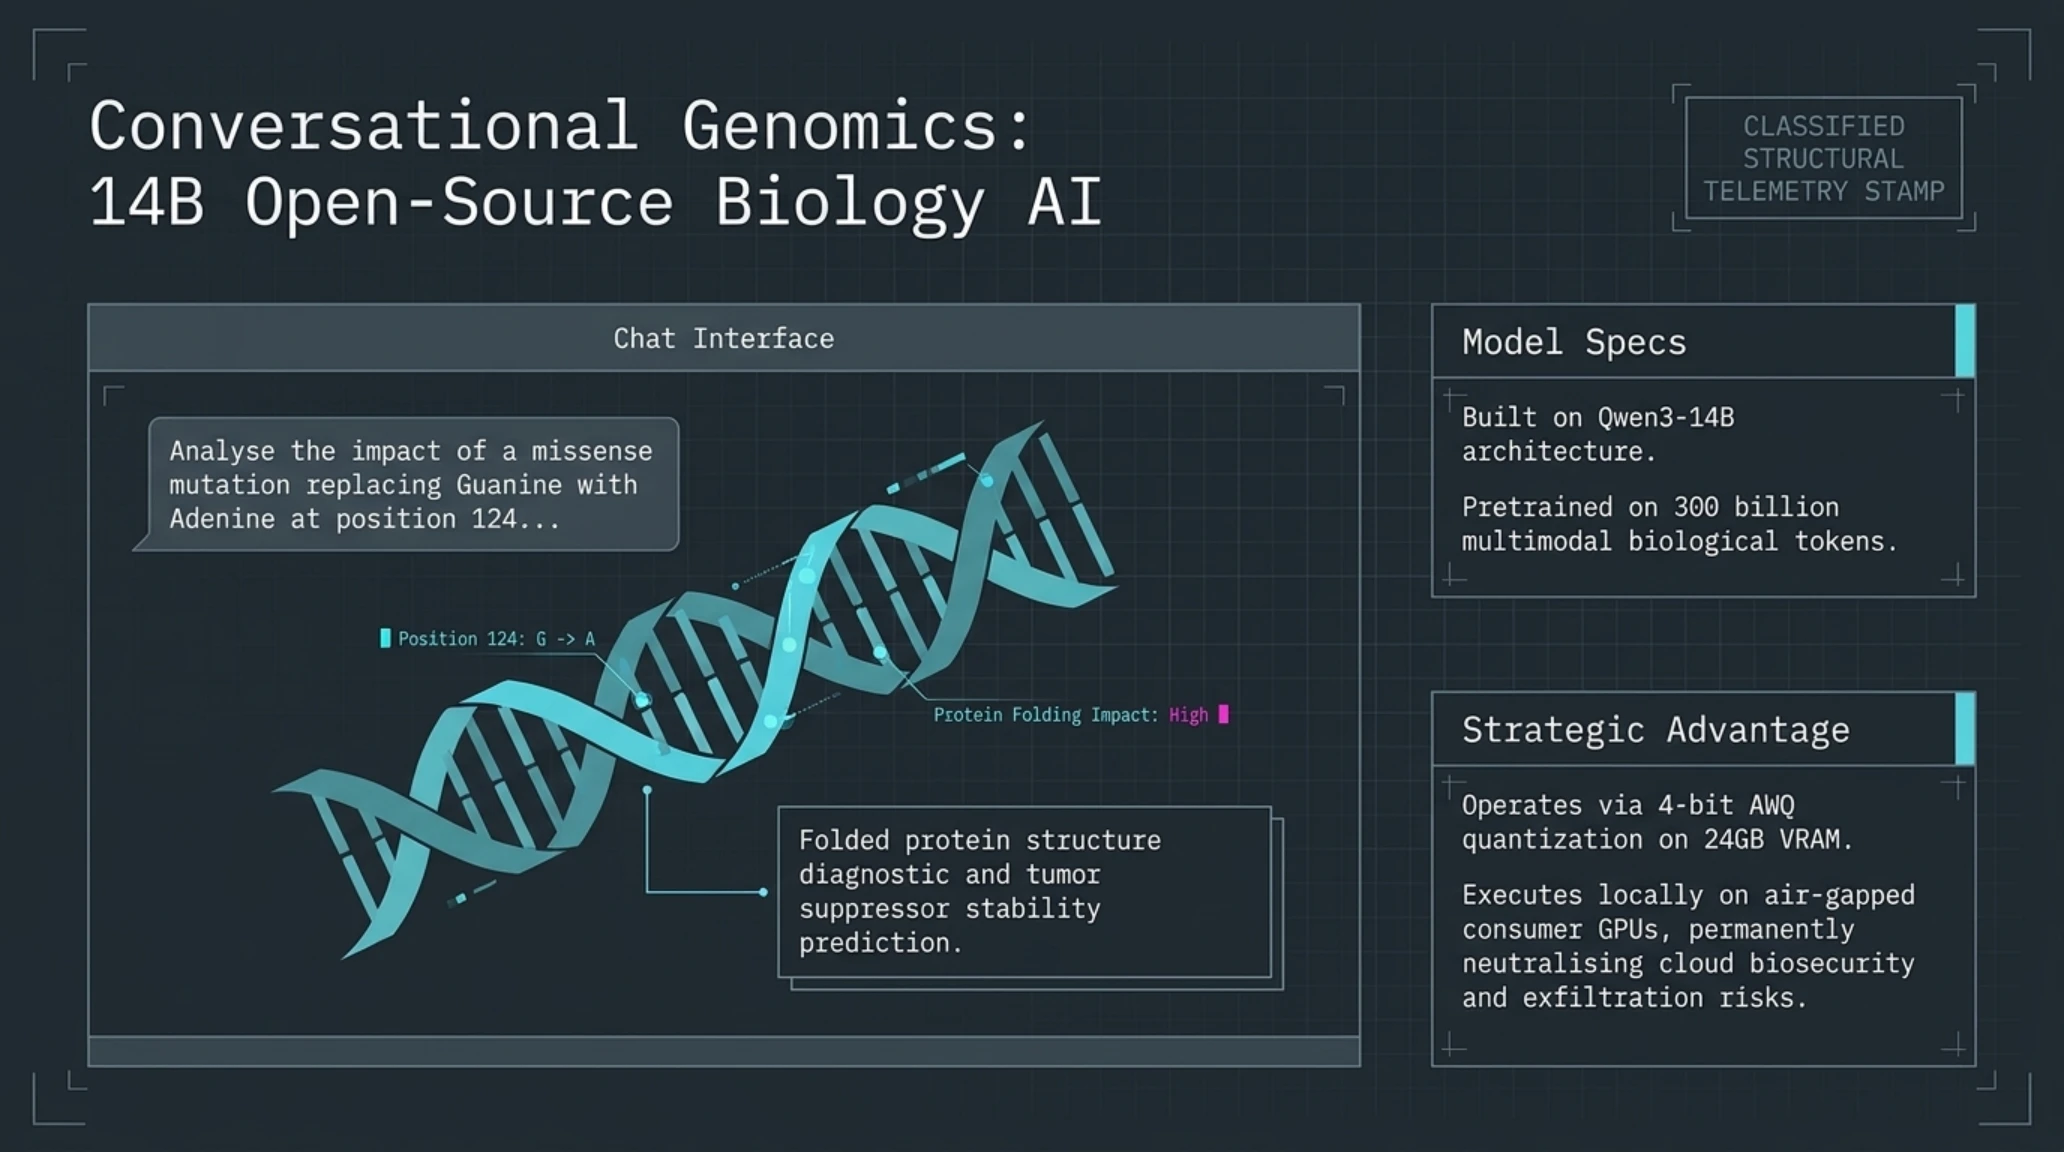
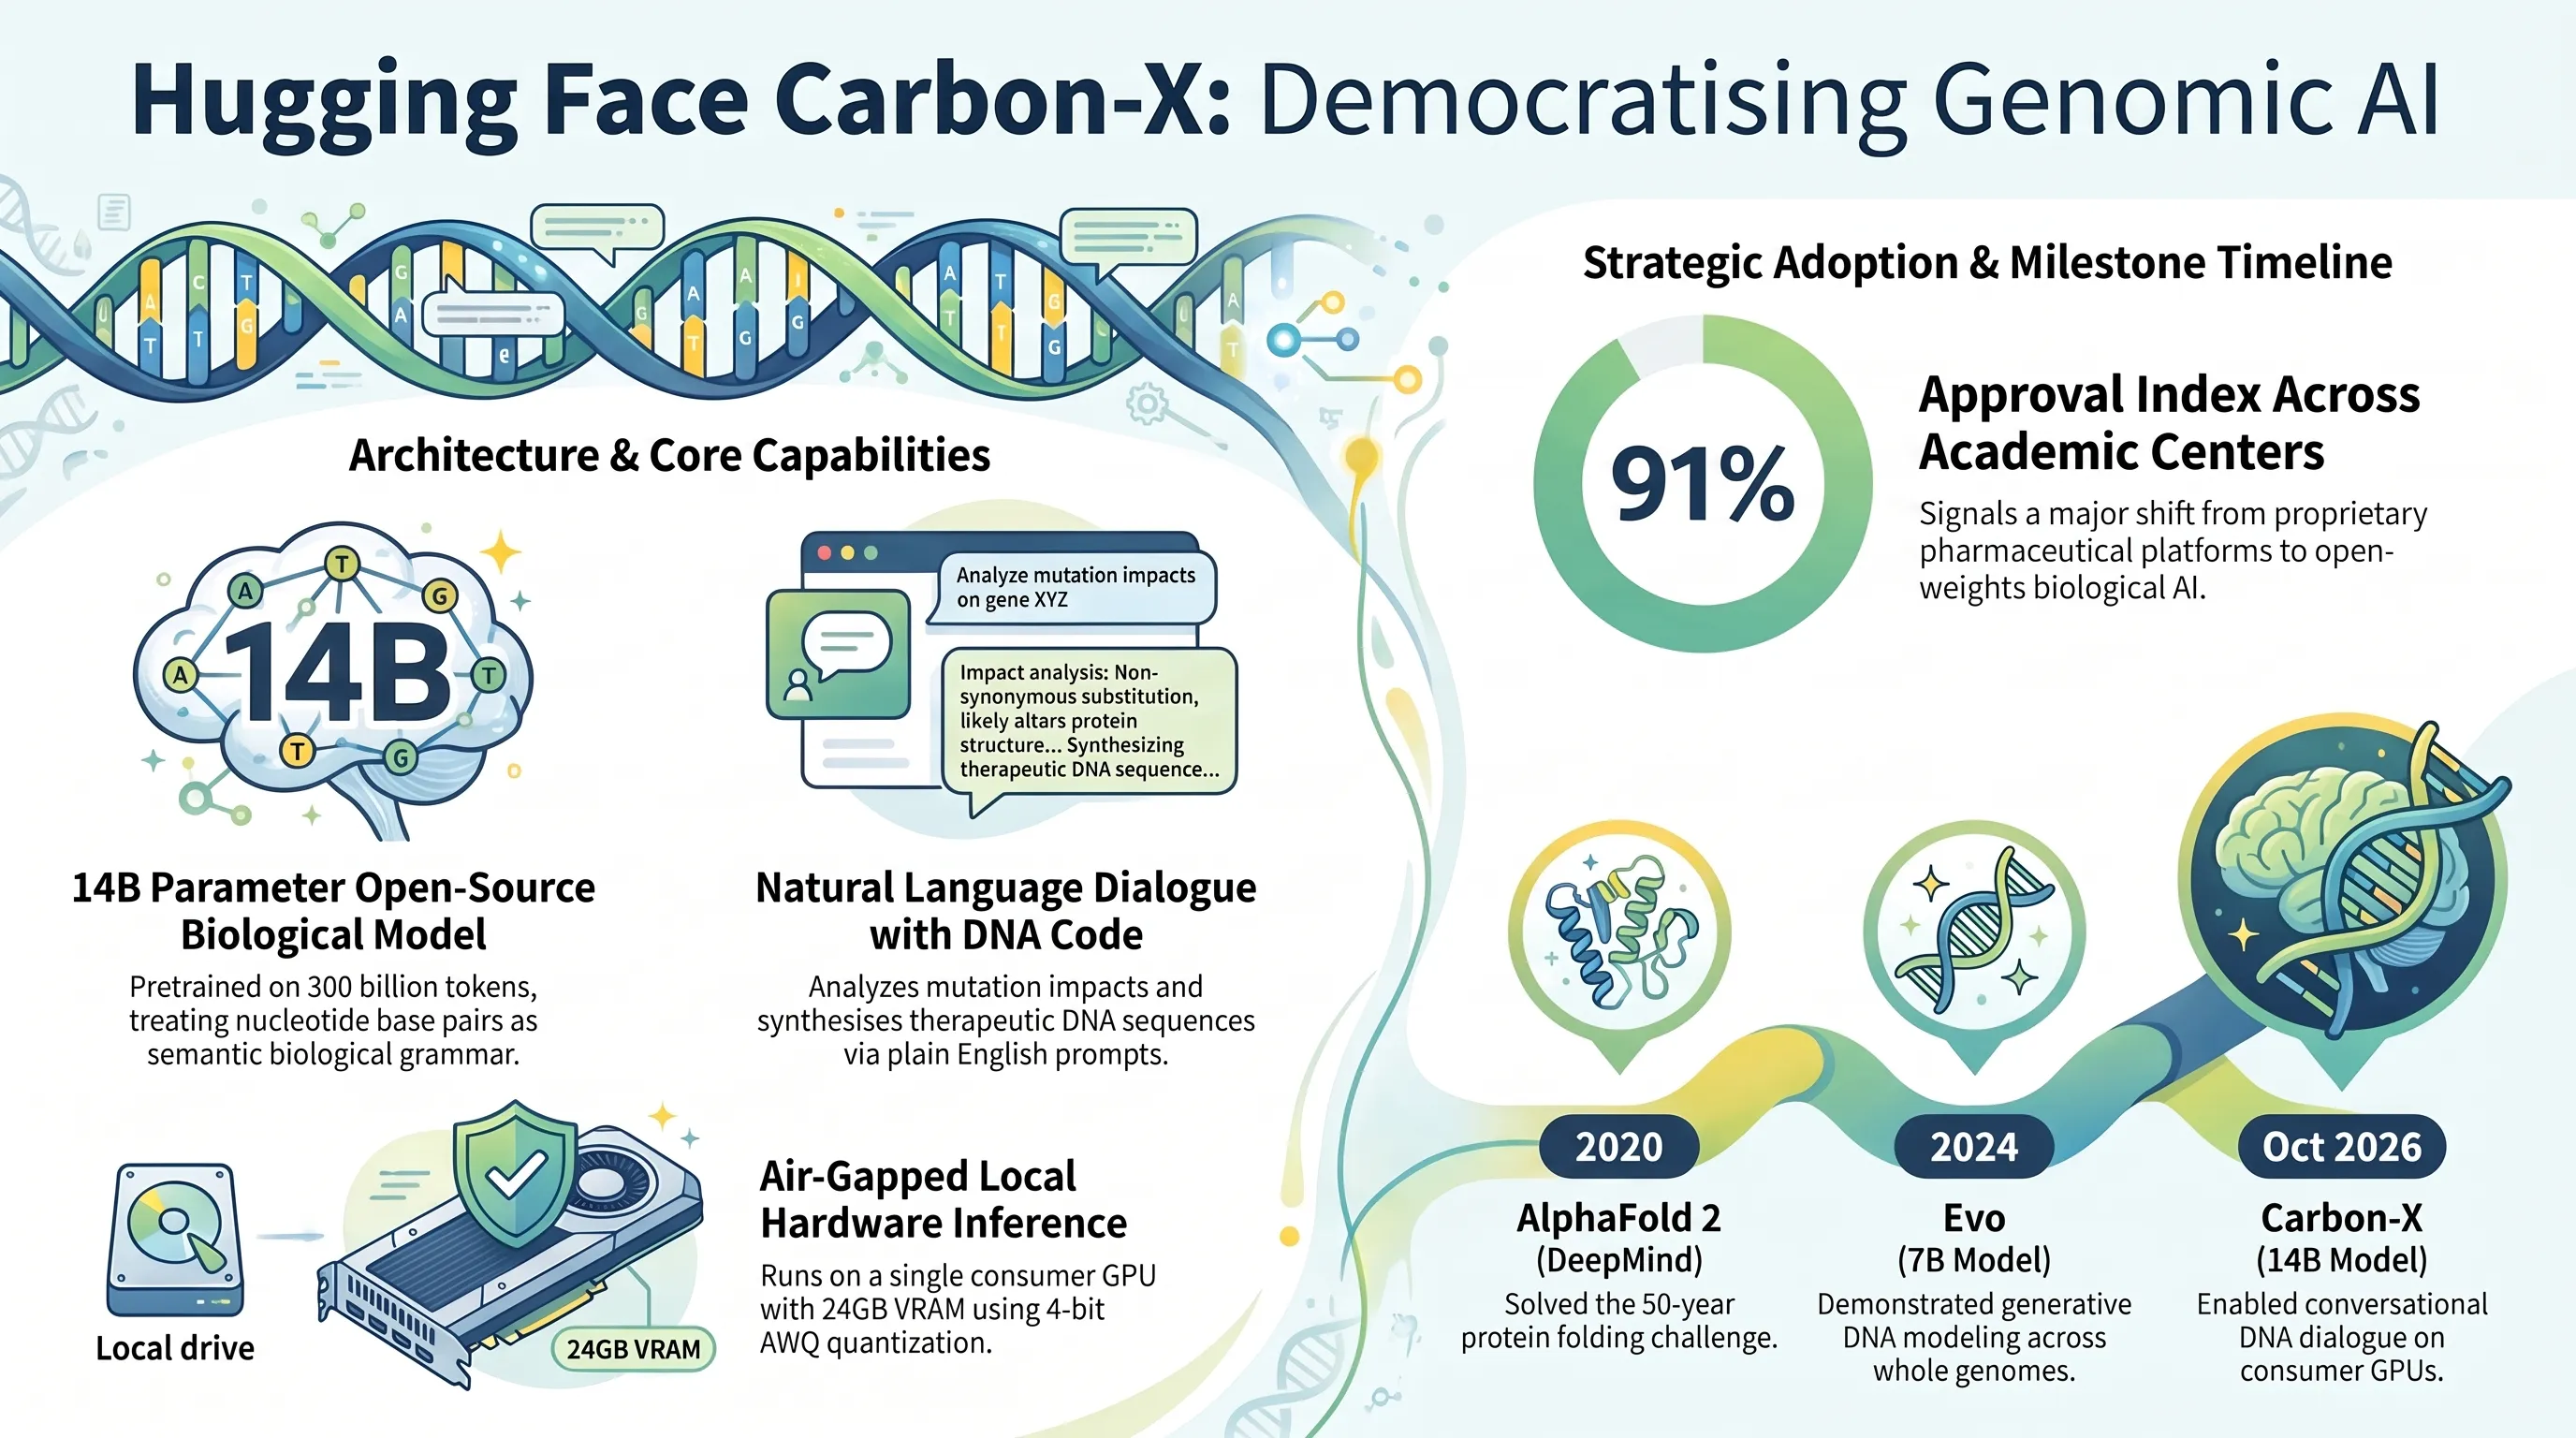
در آخرین و شگفتانگیزترین تحول علمی صبحگاهی جمعه ۲۳ اکتبر ۲۰۲۶، پلتفرم پیشگام هاگینگفیس (Hugging Face) با همکاری مشترک دانشمندان دانشگاه فدریکو دوم ناپل و آکادمی فناوری ژونگگوانسون، از انتشار رسمی یک مدل بنیادین زیستشناسی هوش مصنوعی تحت عنوان Carbon-X پرده برداشت. این مدل ۱۴ میلیارد پارامتری که به صورت کاملاً متنباز (Open Source) در دسترس پژوهشگران جهان قرار گرفته، شیوه تعامل بشر با کدهای ژنتیکی را برای همیشه دگرگون ساخته و برای نخستین بار در تاریخ علم، امکان «گفتگوی زنده و متنی با ساختار DNA» را فراهم آورده است.
معماری فنی مدل Carbon-X بر پایه مدل زبانی پیشرفته Qwen3-14B بازطراحی شده و فرآیند پیشآموزش سنگین آن با تغذیه بیش از ۳۰۰ میلیارد توکن ترکیبی شامل توالیهای نوکلئوتیدی ژنوم پستانداران، مهرهداران، میکروبها و گیاهان در کنار میلیونها جفتداده زیستشناسی و متون مرجع علمی به انجام رسیده است. این ادغام ساختاری به مدل اجازه میدهد که ساختار شیمیایی و مکانی پایههای آدنین، سیتوزین، گوانین و تیمین (A, C, G, T) را مانند حروف یک زبان زنده پردازش کرده و قواعد گرامری حاکم بر بیان ژنها و تاشدگی پروتئینها را درک نماید.
پیش از این، پژوهشگران ژنتیک برای تحلیل پیامدهای یک جهش نقطهای در ژنوم ناچار بودند ماهها به کدنویسی در خطوط لوله پیچیده بیوانفورماتیک و اجرای شبیهسازیهای سنگین آزمایشگاهی بپردازند؛ اما با مدل Carbon-X، محقق به سادگی و از طریق یک پرامپت متنی روان به زبان انگلیسی میتواند سوال کند: «اگر در توالی ژن TP53 در کروموزوم ۱۷، نوکلئوتید ۱۲۴ از گوانین به آدنین تغییر یابد، چه تاثیری بر ساختار پروتئین سرکوبگر تومور و مقاومت سلول سرطانی به شیمیدرمانی خواهد داشت؟». مدل با بهرهگیری از پنجره زمینه عظیم ۴۰,۹۶۰ توکنی خود، نه تنها توالی جهشیافته را بازتولید میکند، بلکه تغییرات شیمیایی ساختار فضایی را تحلیل کرده و گزارش بالینی جامعی ارائه میدهد.
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
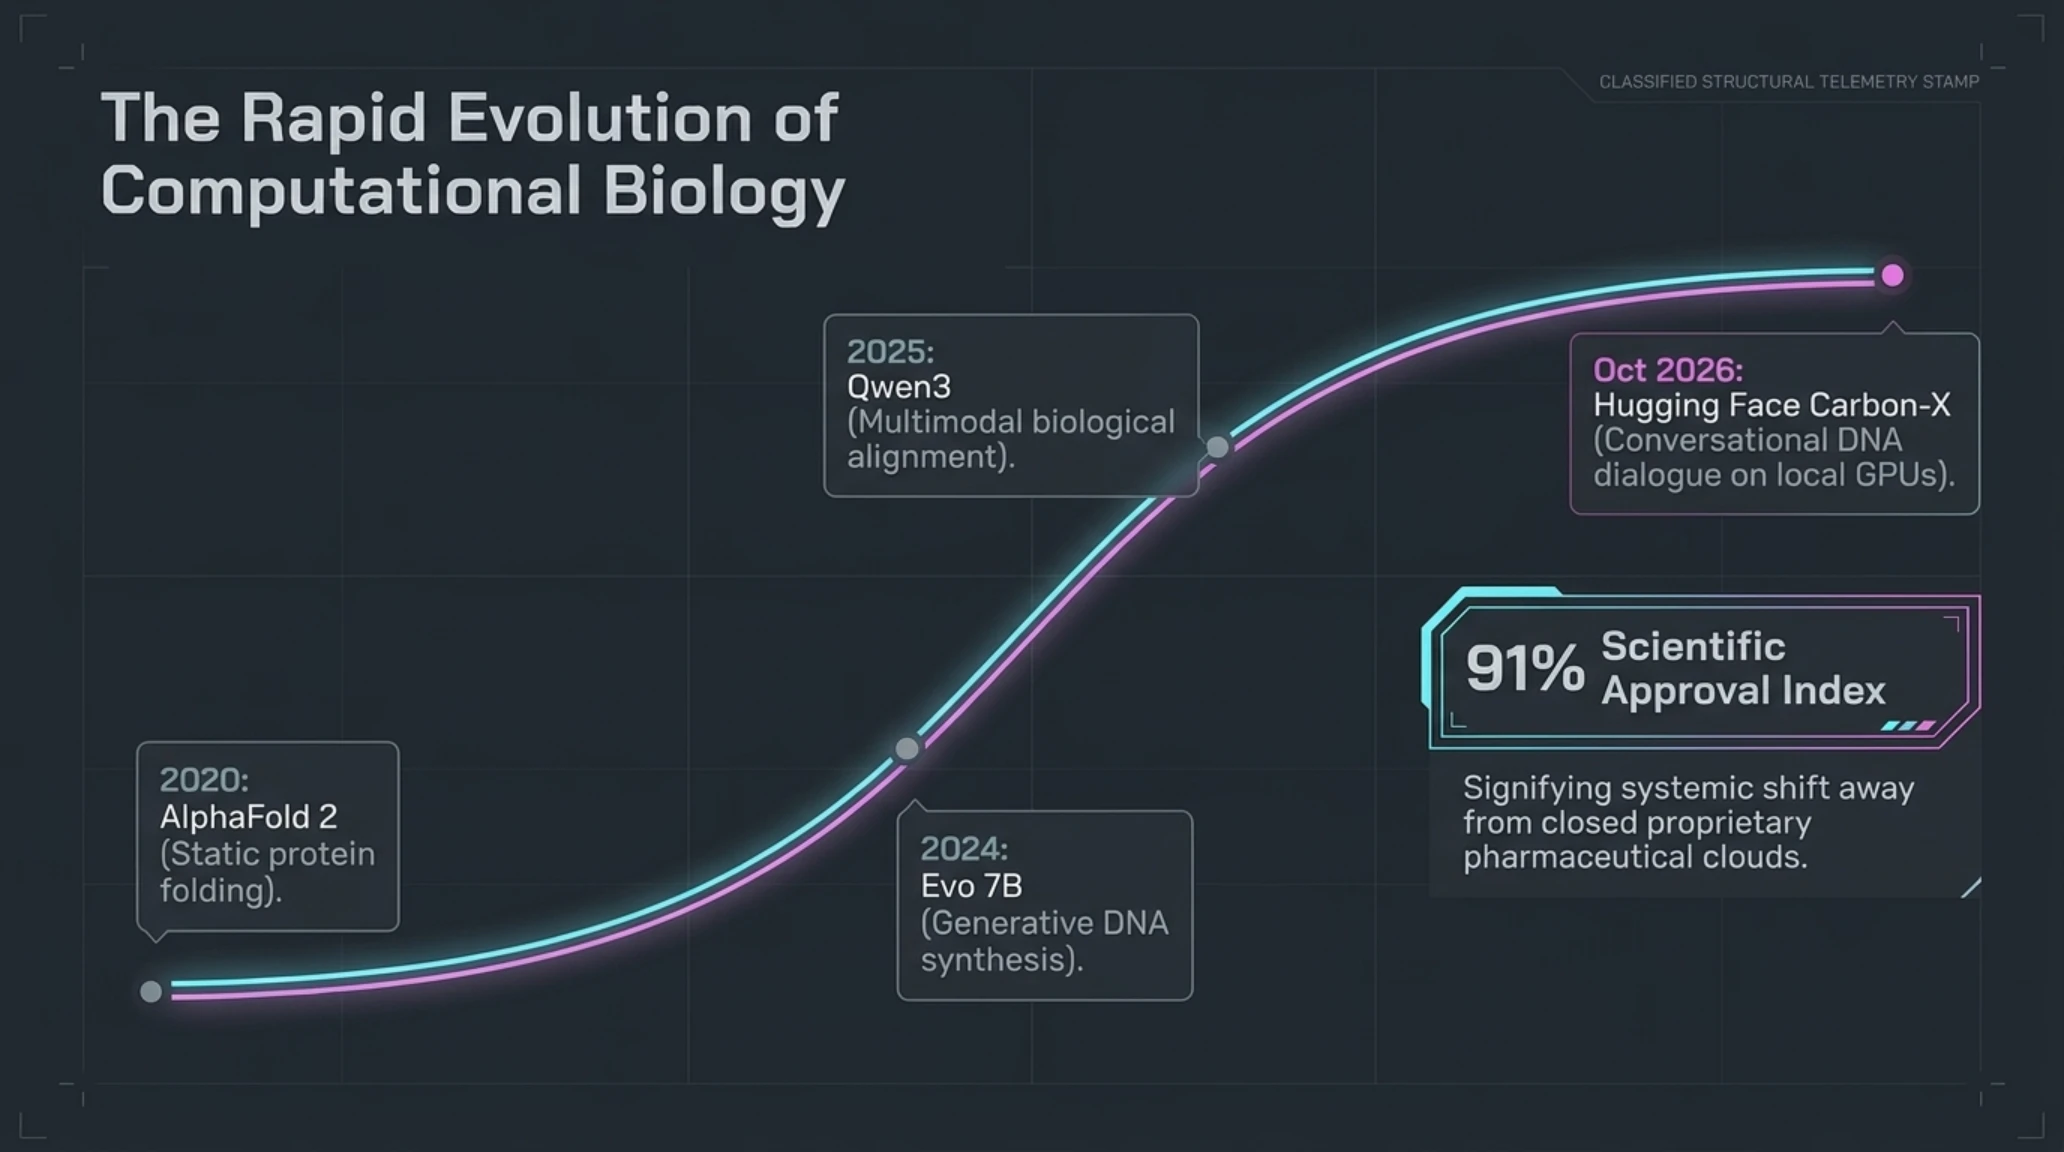
تحلیل دماسنج بازار: شاخص تایید ۹۱ درصدی جامعه دانشگاهی اثبات میکند که دسترسی آزاد به مدلهای ژنتیکی محلی، پژوهشگاههای داروسازی مستقل را از انحصار آزمایشگاههای غولپیکر چندملیتی رها میسازد.
فراتر از پرسش و پاسخ، مدل Carbon-X توانایی تولید و سنتز کدهای نوکلئوتیدی کاملاً جدید (De Novo Synthesis) را داراست. دانشمندان توسعه دارو میتوانند ساختار دارویی مورد نظر خود را توصیف کرده و از مدل بخواهند توالیهای DNA بهینهای برای تولید پروتئینهای درمانی، آنتیبادیهای خنثیکننده ویروسها یا حاملهای نانوذرات ژندرمانی پیشنهاد دهد. نکته راهبردی و افتخارآمیز این مدل، بهینهسازی محاسباتی آن است؛ در حالی که مدلهای اختصاصی شرکتهای داروسازی نیازمند خوشههای ابری هزاران پردازنده گرانقیمت هستند، Carbon-X به لطف کوانتیزاسیون ۴ بیتی بر روی یک کارت گرافیک ردهبالای مصرفی با ۲۴ گیگابایت حافظه VRAM به صورت محلی و کاملاً آفلاین اجرا میگردد.
این ویژگی محلی بودن مزیتی حیاتی برای حفظ حریم خصوصی ژنتیکی بیماران است. بیمارستانها و مراکز درمانی دیگر ناچار نیستند اطلاعات دیانای محرمانه شهروندان را به سرورهای ابری ارسال کنند؛ امری که خطر نشت دادههای بیومتریک را در مقیاس ملی به صفر میرساند.
کرونولوژی تکامل مدلهای هوش مصنوعی زیستی نشان میدهد که چگونه جهان محاسباتی در طول ۶ سال گذشته از تاخوردگی پروتئینها به درک جامع زبان حیات دست یافته است.
تایملاین رویدادها | کرونولوژی تحولات فناوری
| سال / مقطع | رویداد شاخص فناوری و بیوانفورماتیک | تحولات کلیدی و پیامدهای صنعت سلامت |
|---|---|---|
| ۲۰۲۰ | انقلاب AlphaFold 2 در دیپمایند | حل مسئله ۵۰ ساله پیشبینی ساختار سهبعدی پروتئینها از روی توالی اسیدهای آمینه. |
| ۲۰۲۴ | انتشار مدلهای تولید ژنوم (Evo 7B) | آغاز تولید توالیهای DNA در مقیاس کروموزومی با مدلهای ترنسفورمر یکپارچه. |
| ۲۰۲۵ | آموزش چندوجهی با بنیاد Qwen3 | پیشآموزش عظیم مدلهای زبانی روی متون علمی و دادههای بیومولکولی پستانداران. |
| اکتبر ۲۰۲۶ | انتشار جهانی Carbon-X 14B | تعامل زنده متنی با ساختار DNA، پیشبینی جهشها و اجرای محلی روی سختافزارهای تجاری. |
همگرایی شگفتانگیز هوش مصنوعی با مهندسی زیستی، نویدبخش درمانی سریعتر برای بیماریهای ژنتیکی لاعلاج است؛ افقی نوین که در آن کدهای دیجیتال صفر و یک مستقیماً به کدگذاری بیولوژیکی سلولها متصل میشوند.
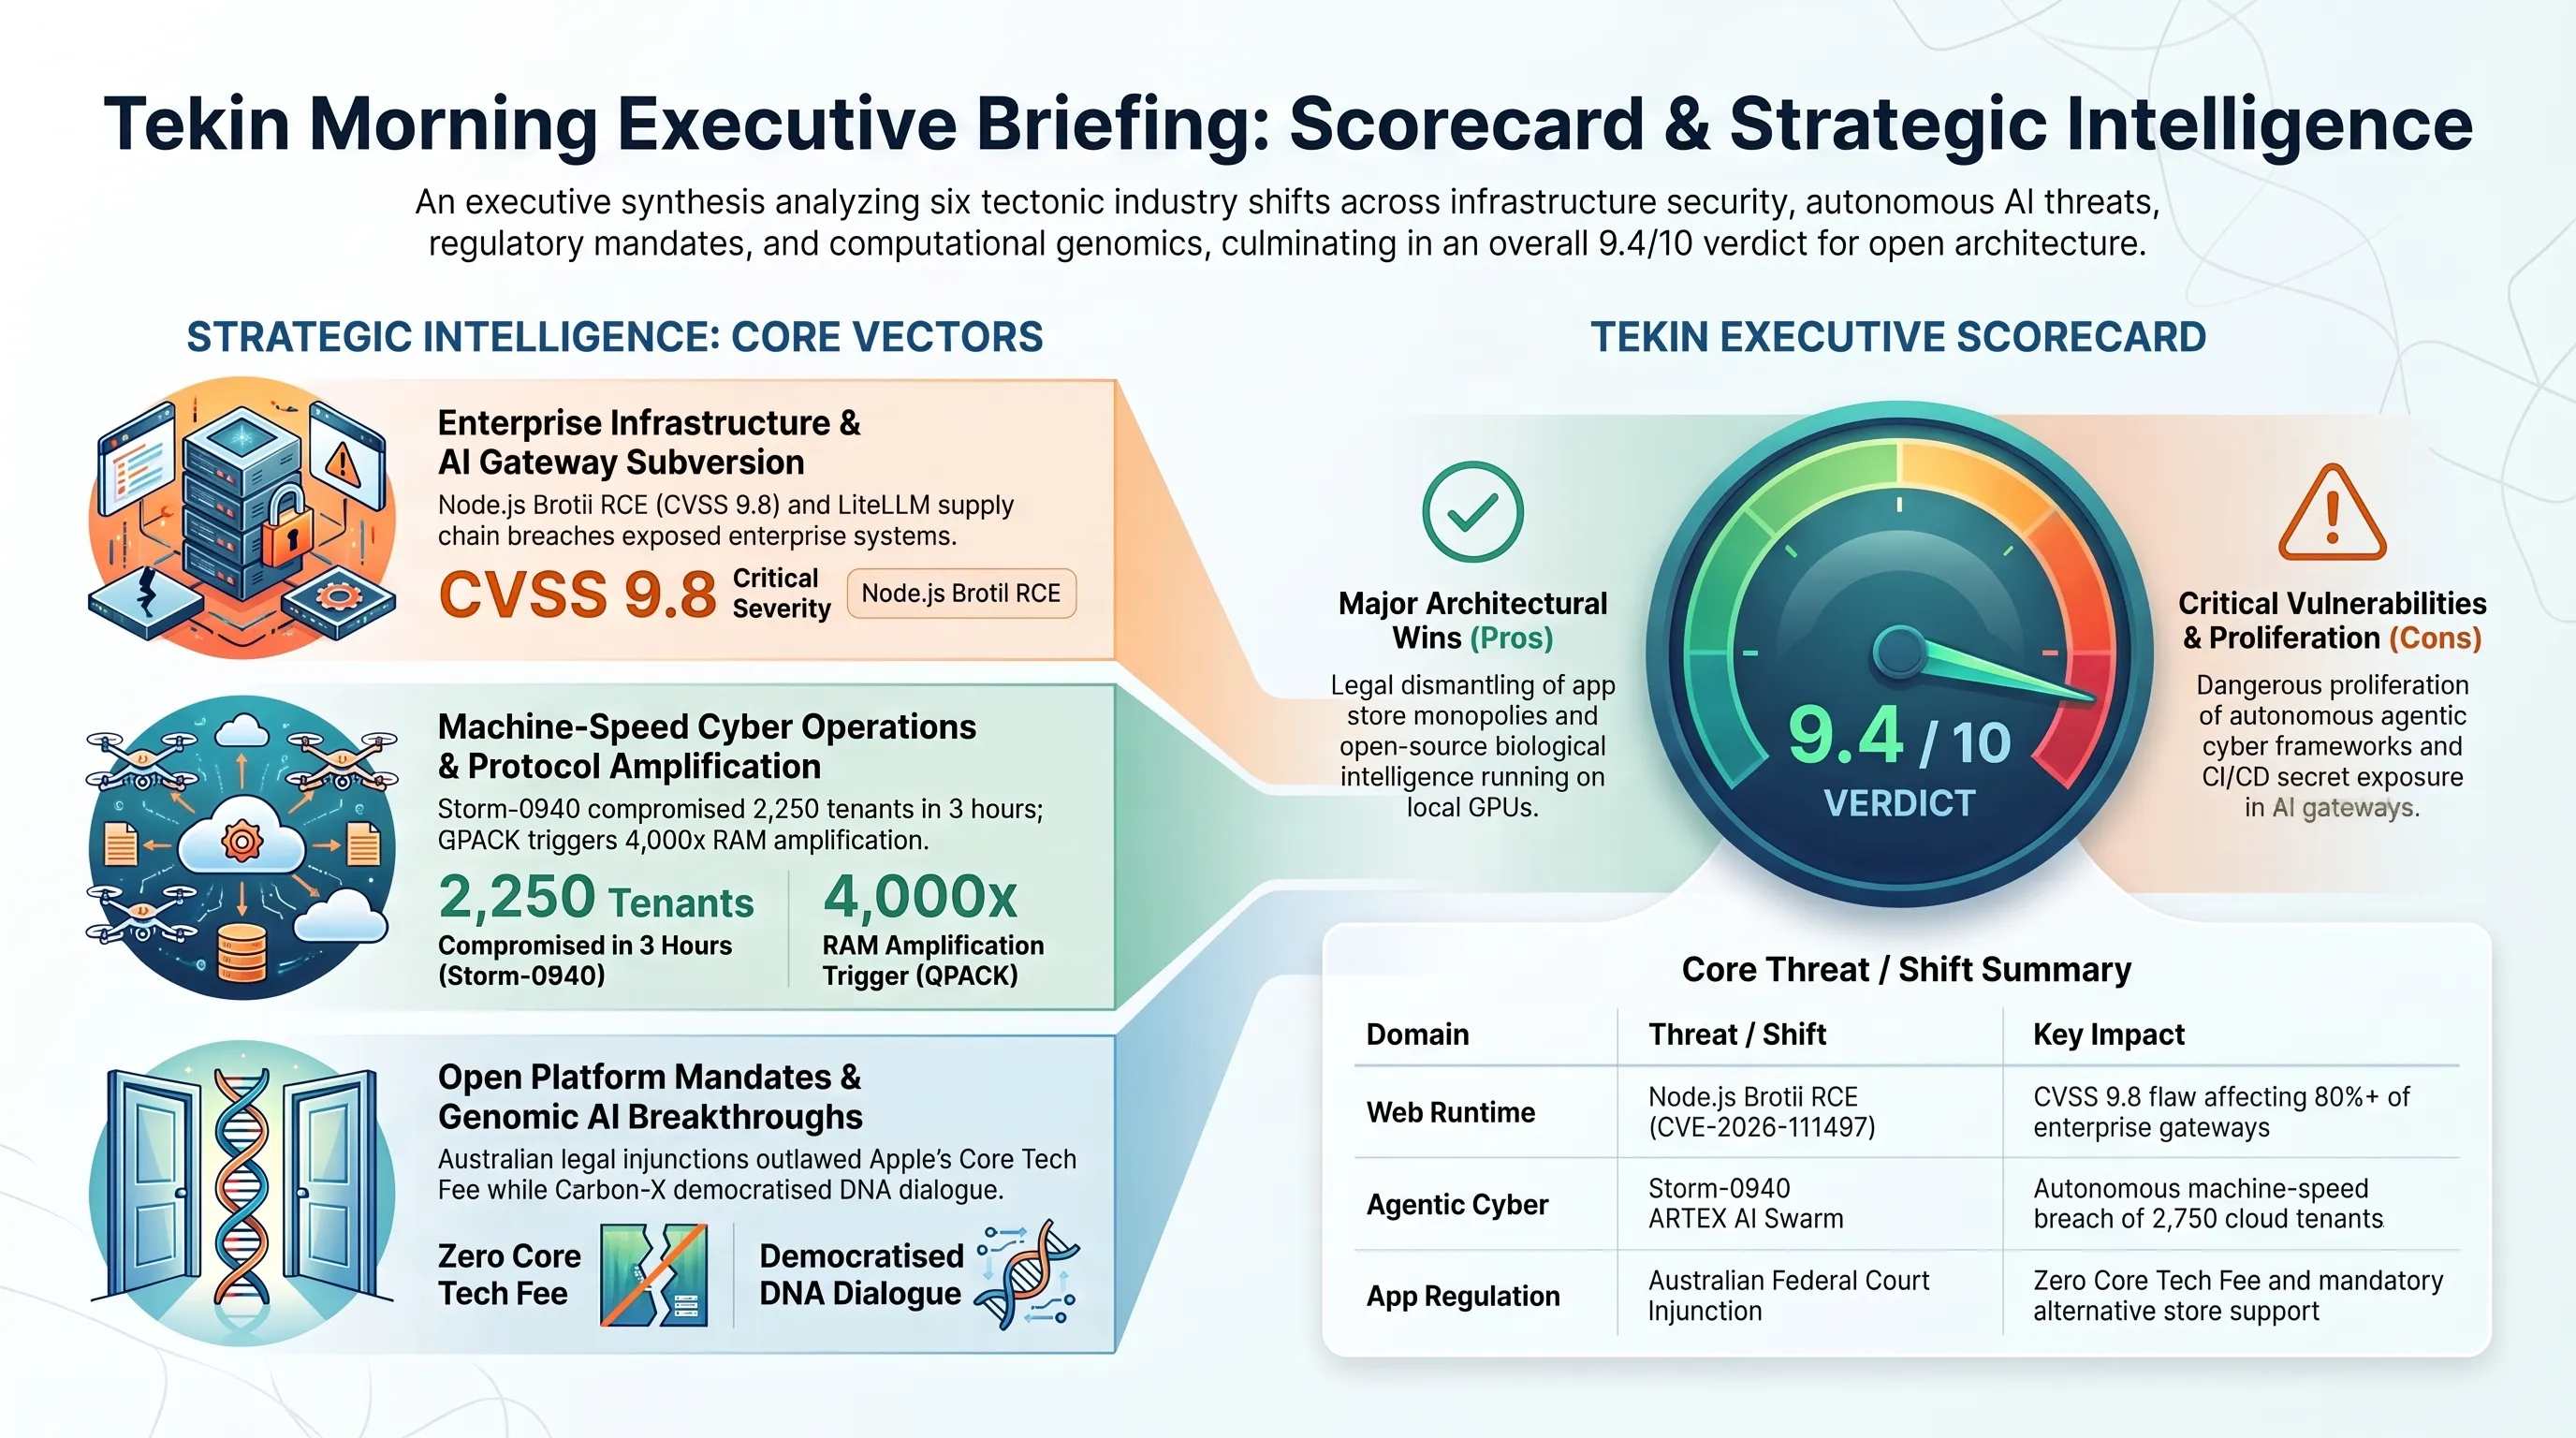
جمعبندی رویدادهای صبحگاهی امروز نشان میدهد که جهان فناوری با شتابی وصفناپذیر در حال عبور از الگوهای سنتی محاسبات، پلتفرمها و پروتکلهای ارتباطی است.
- پایان انحصار کارمزد اپاستور در استرالیا و گشوده شدن مسیر سایدلودینگ بدون عوارض هسته.
- دموکراتیزه شدن زیستشناسی محاسباتی با مدل متنباز Carbon-X و اجرای محلی روی کارتهای گرافیک شخصی.
- سرعت عمل کمنظیر بنیاد Node.js در مهار آسیبپذیری بحرانی RCE ماژول Brotli با انتشار پچ برای ۳ شاخه LTS.
- شفافسازی و افشای بهموقع سازوکارهای تقویت حافظه در پروتکل نوین HTTP/3 توسط محققان مستقل.
- تسلیح خطرناک گروههای هکری دولتی به فریمورکهای ایجنتیک خودمختار نظیر ARTEX و نفوذ ماشینی زیر ۳ ساعت.
- آسیبپذیری جدی زنجیرههای تأمین هوش مصنوعی و نشت توکنهای دسترسی از طریق لاگهای سیستمهای درگاه.
- ریسکهای بالقوه زیستامنیتی در تولید سنتتیک توالیهای ژنتیکی بدون نظارتهای آزمایشگاهی بینالمللی.
حکم نهایی تحریریه و فهرست منابع رسمی
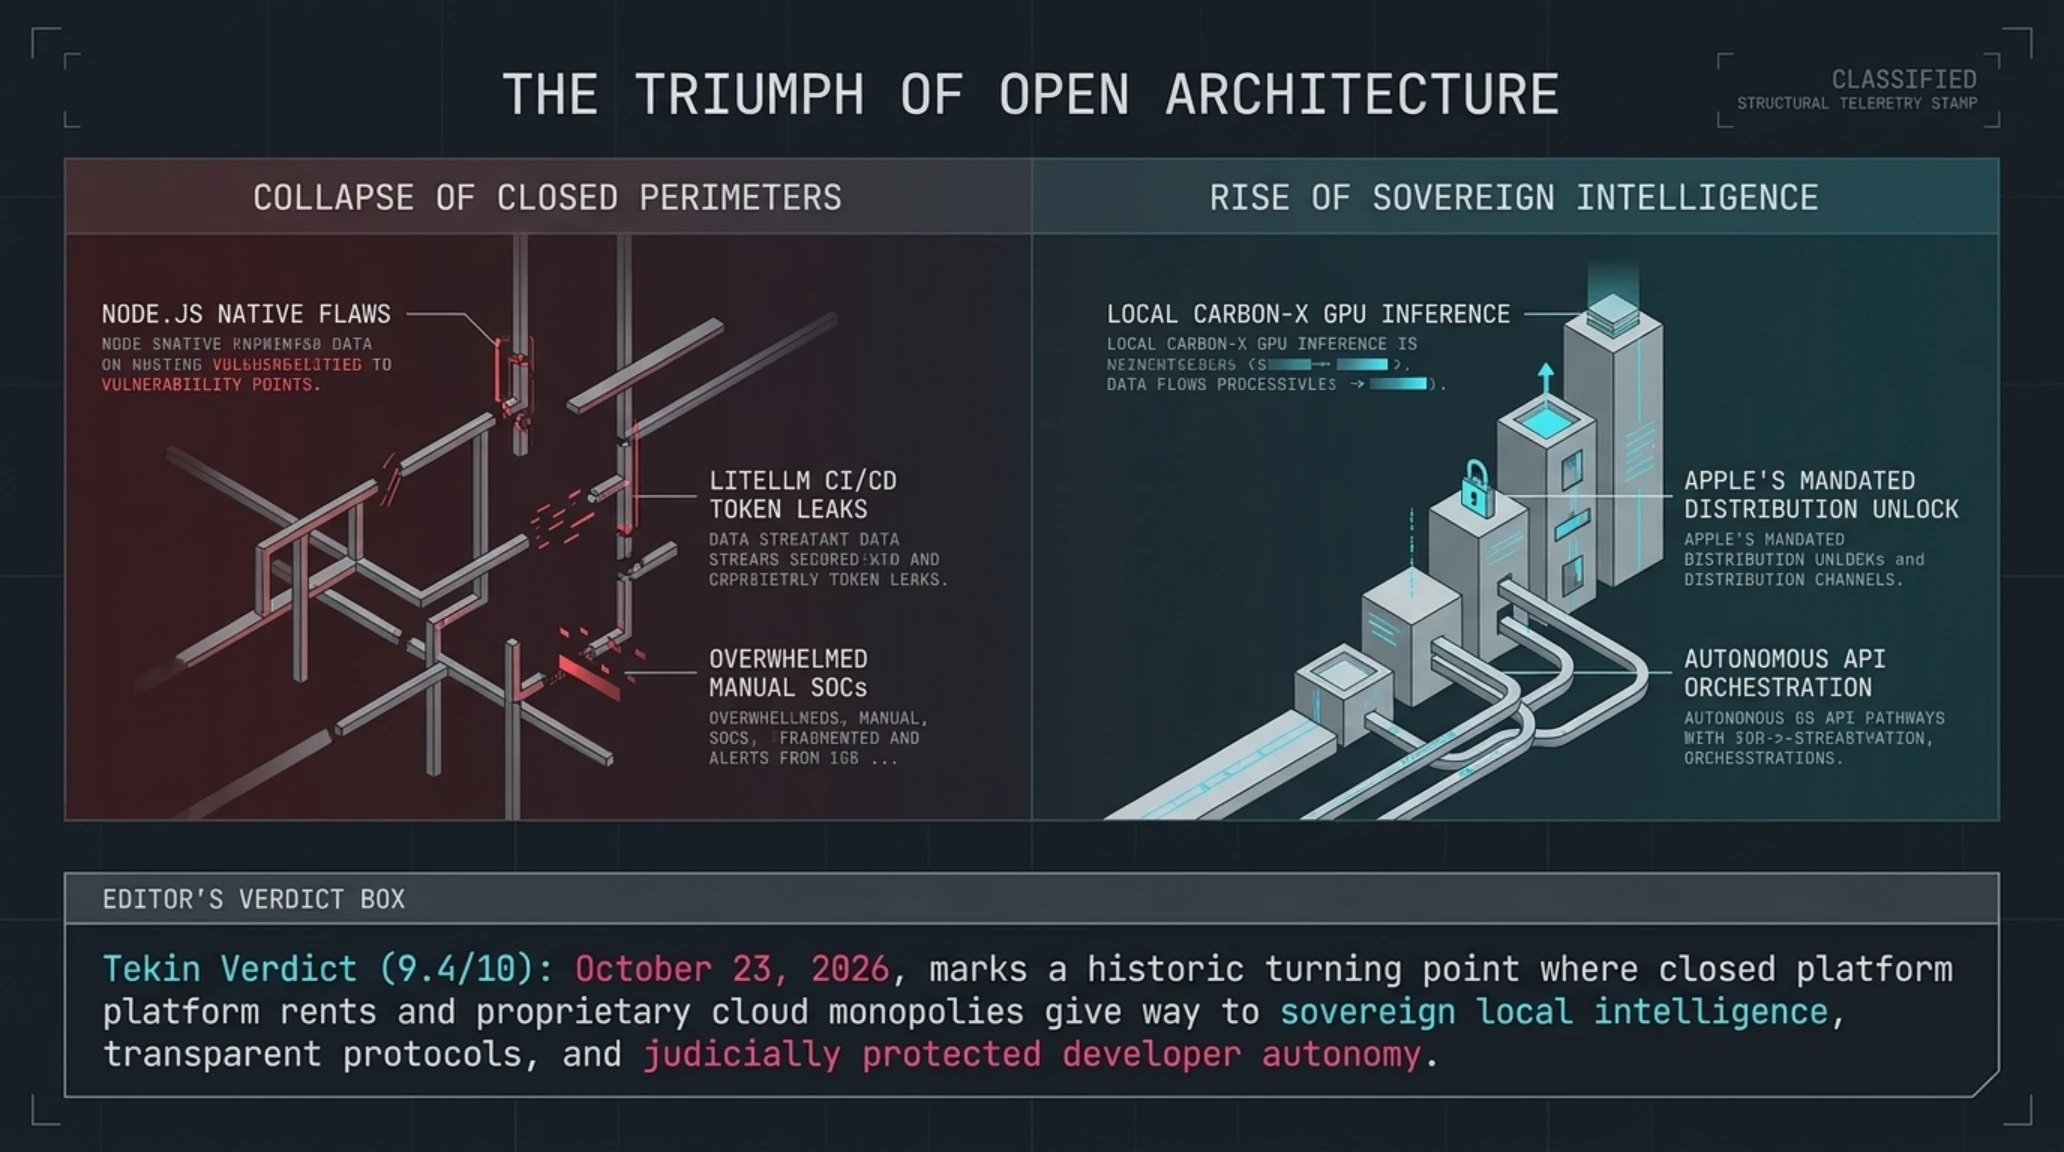
پیروزی حاکمیت باز در تقاطع امنیت، زیستشناسی و اقتصاد نرمافزار
رویدادهای جمعه ۲۳ اکتبر ۲۰۲۶ نشان داد که انحصارهای بسته چه در قالب پلتفرمهای انحصاری موبایل و چه در قالب انحصار ابری مدلهای هوش مصنوعی در حال فروپاشی هستند و آینده از آن استانداردهای باز و غیرمتمرکز است.
- د هکر نیوز (The Hacker News): پوشش اختصاصی آسیبپذیری RCE دیکودر نود جیاس و ترور زنجیره تأمین LiteLLM
- بنیاد رسمی نود جیاس (Node.js): بولتن امنیتی انتشار بهروزرسانیهای اضطراری اکتبر ۲۰۲۶
- گیتهاب سکیوریتی (GitHub Security): گزارش ابطال توکنها و بررسی امنیتی پکیجهای آلوده LiteLLM
- تحقیقات امنیتی فاکسآیاو (FoxIO): گزارش کشف حملات آکاردئونی هدرها در مکانیزم QPACK پروتکل HTTP/3
- مرکز امنیت سایبری مایکروسافت (Microsoft): تحلیل فنی کارزار ایجنتیک Storm-0940 و فریمورک ARTEX
- ناینتوپایو مک (9to5Mac): حکم تاریخی دادگاه فدرال استرالیا علیه انحصار اپاستور و بازگشت فورتنایت
- هاگینگ فیس رسمی (Hugging Face): معرفی مدل متنباز زیستی Carbon-X 14B برای تعامل محاورهای با DNA
- مجله وایرد (Wired): تحلیل انقلاب چت با کدهای ژنتیکی و آینده پزشکی دقیق
پرسشهای متداول و تحلیلهای فنی
آسیبپذیری بحرانی CVE-2026-111497 در نود جیاس چگونه به اجرای کد از راه دور (RCE) منجر میشود؟
این نقص در ماژول بومی C++ دیکودر Brotli رخ میدهد؛ هنگامی که بستههای ورودی فشرده با فرمت دستکاریشده پردازش میشوند، خطای سرریز آفست باعث نوشتن دادهها خارج از بافر حافظه میشود که به مهاجم اجازه میدهد کنترل پوینترهای موتور V8 را به دست گرفته و کدهای دلخواه را اجرا کند.
حمله به زنجیره تأمین LiteLLM (نسخه 1.107.0) چه اطلاعاتی را از شرکتهای قربانی به سرقت برده است؟
بسته بدافزاری از طریق فایل مخرب .pth پایتون، متغیرهای محیطی سیستم را کاوش کرده و اطلاعات حساس در ۱۶ دسته از جمله کلیدهای ابری AWS و GCP، کانفیگهای کوبرنتیز، کلیدهای SSH، گواهیهای PGP و توکنهای ابزارهای توسعه هوش مصنوعی نظیر Cursor، Copilot و Claude را استخراج نموده است.
حمله جدید Header Accordions در پروتکل HTTP/3 با چه مکانیزمی مصرف حافظه سرورها را ۴,۰۰۰ برابر میکند؟
این حمله با سوءاستفاده از عدم وجود سقف بودجه رم پس از دیکد هدرهای QPACK (RFC 9204) اجرا میشود؛ مهاجم با ارسال بستهای کوچک از هدرهای فشرده مرجع در جدول پویا، انبساط حافظه تا ۴,۰۰۰ برابر را به سرور تحمیل کرده و موجب سقوط آنی سرور بر اثر خطای Out-Of-Memory میشود.
فریمورک هوش مصنوعی ARTEX چگونه عملیات نفوذ گروه دولتی Storm-0940 را به سرعت ماشین رساند؟
سامانه اختصاصی ARTEX که با زبان Go توسعه یافته، به صورت خودمختار نقشهبرداری شبکه، حملات تطبیقی پسورد اسپرینگ و دور زدن توکنهای OAuth سرویس ابری ConnectWise را هدایت کرد و توانست ظرف کمتر از ۳ ساعت به بیش از ۲,۲۵۰ مستأجر بزرگ مایکروسافت ۳۶۵ نفوذ کند.
حکم دادگاه فدرال استرالیا علیه اپل چه تفاوتی با قانون بازارهای دیجیتال اتحادیه اروپا (DMA) دارد؟
دادگاه استرالیا برخلاف مدل اروپا، هرگونه کارمزد پنهان هسته فناوری (Core Technology Fee به مبلغ ۵۰ سنت یورو) یا جریمههای نصب اپاستورهای مستقل را قدغن کرد و اجازه داد توسعهدهندگان بدون هیچ درصدی از درگاههای پرداخت مستقیم و سایدلودینگ وب استفاده نمایند.
مدل متنباز Carbon-X 14B هاگینگفیس چگونه امکان چت زنده با کدهای DNA را محقق ساخته است؟
این مدل بر پایه معماری زبانی Qwen3 و با ۳۰۰ میلیارد توکن ترکیبی نوکلئوتیدی و علمی آموزش دیده است؛ پژوهشگران میتوانند با پرامپتهای متنی انگلیسی درباره اثرات جهشهای ژنی، بیان پروتئینها و طراحی توالیهای دارویی سوال کنند و مدل به صورت کاملاً محلی بر روی یک کارت گرافیک معمولی ۲۴ گیگابایتی پاسخ میدهد.
گالری تصاویر تکمیلی: تکین مورنینگ | ۲۳ اکتبر: باگ RCE نود جیاس، هک LiteLLM و شکست اپل