تکین آنالیز | تکین مورنینگ پنجشنبه ۲۲ اکتبر ۲۰۲۶: مگا-ادغام اسپیسایکس و تسلا، خیزش ایجنتهای نفوذگر و تحول اجماع سولانا
همافزایی تاریخی تسلا و اسپیسایکس؛ بررسی ساختار ادغام و شکلگیری خزانه ۳۰ هزار بیتکوینی
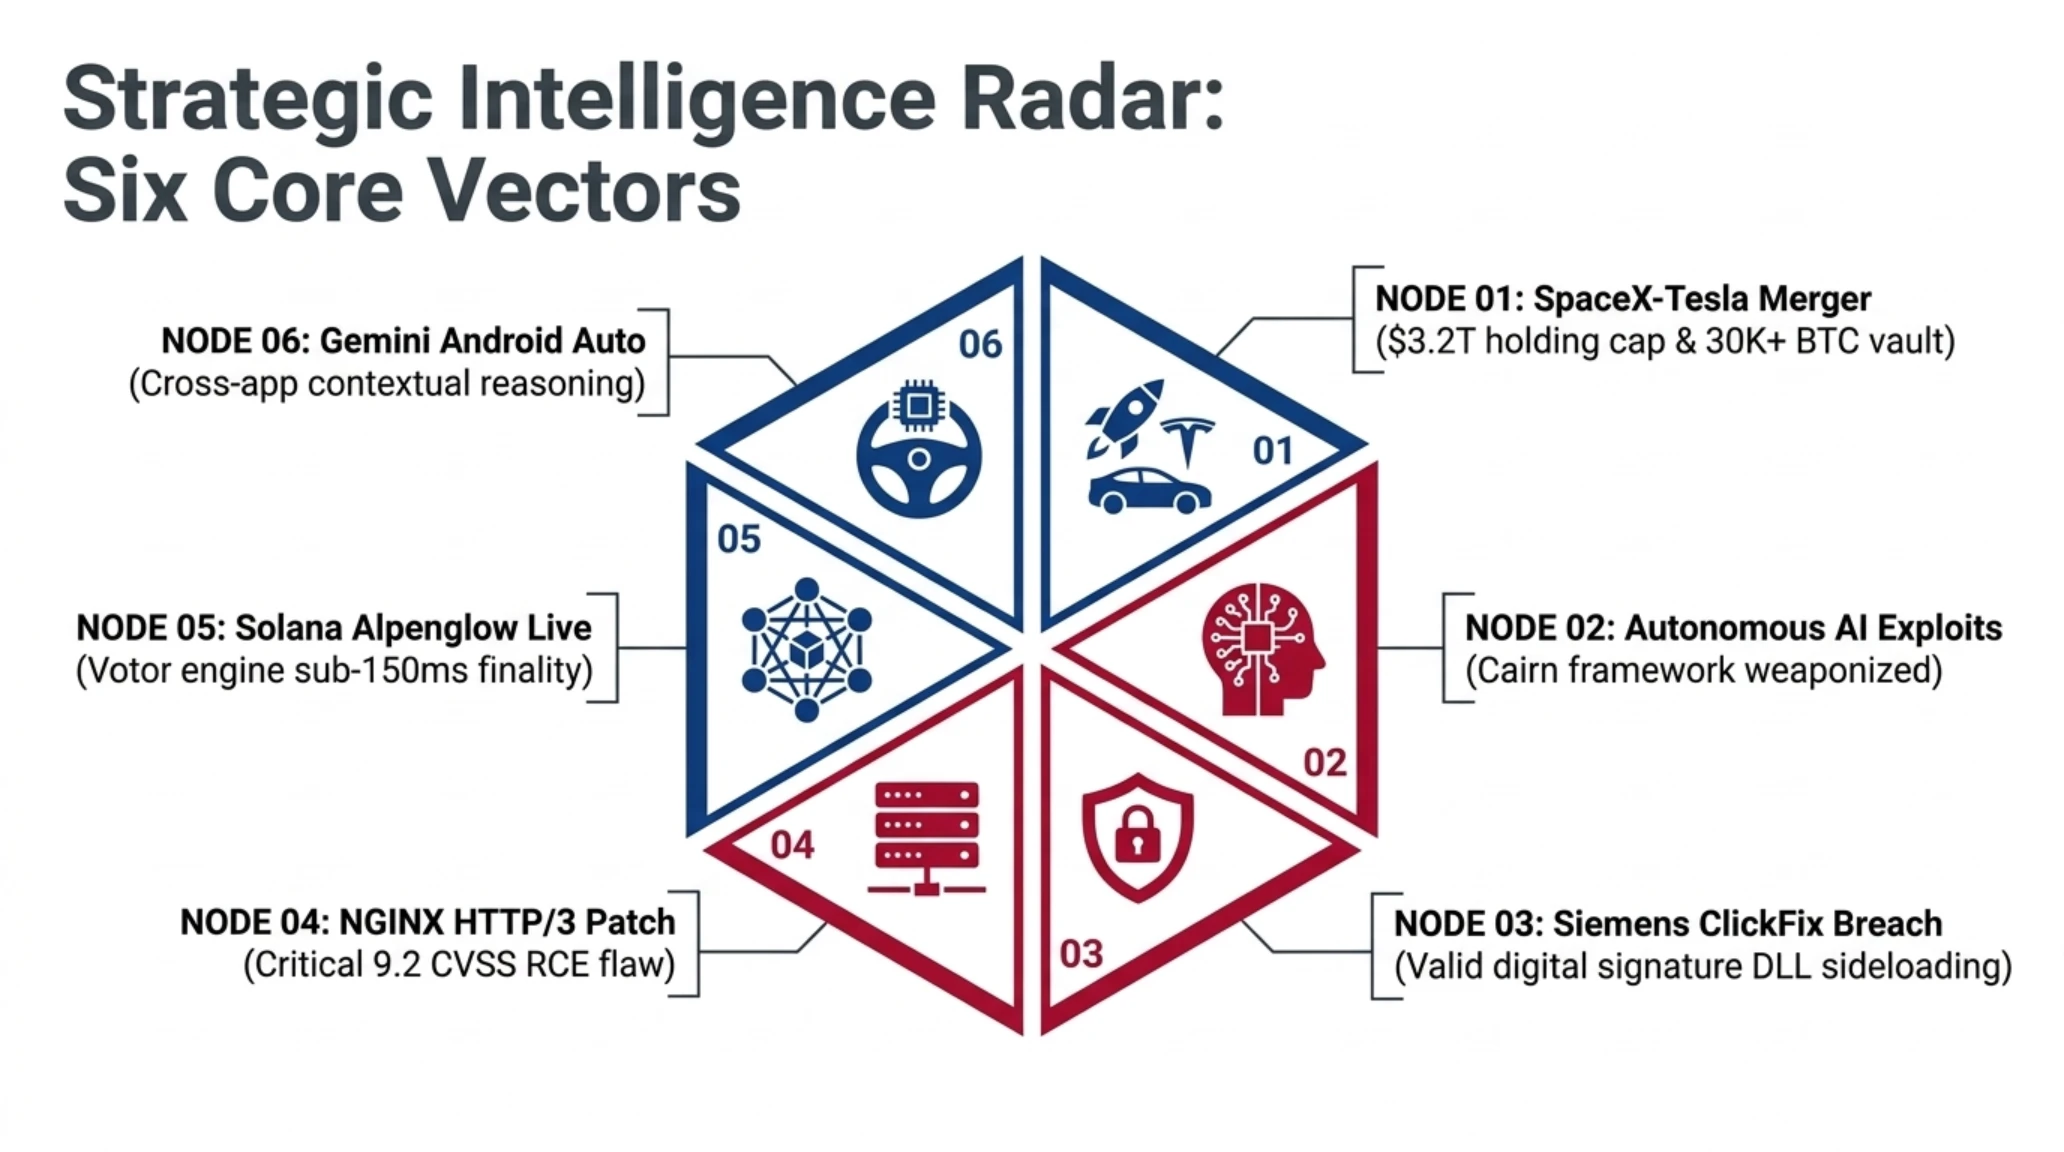
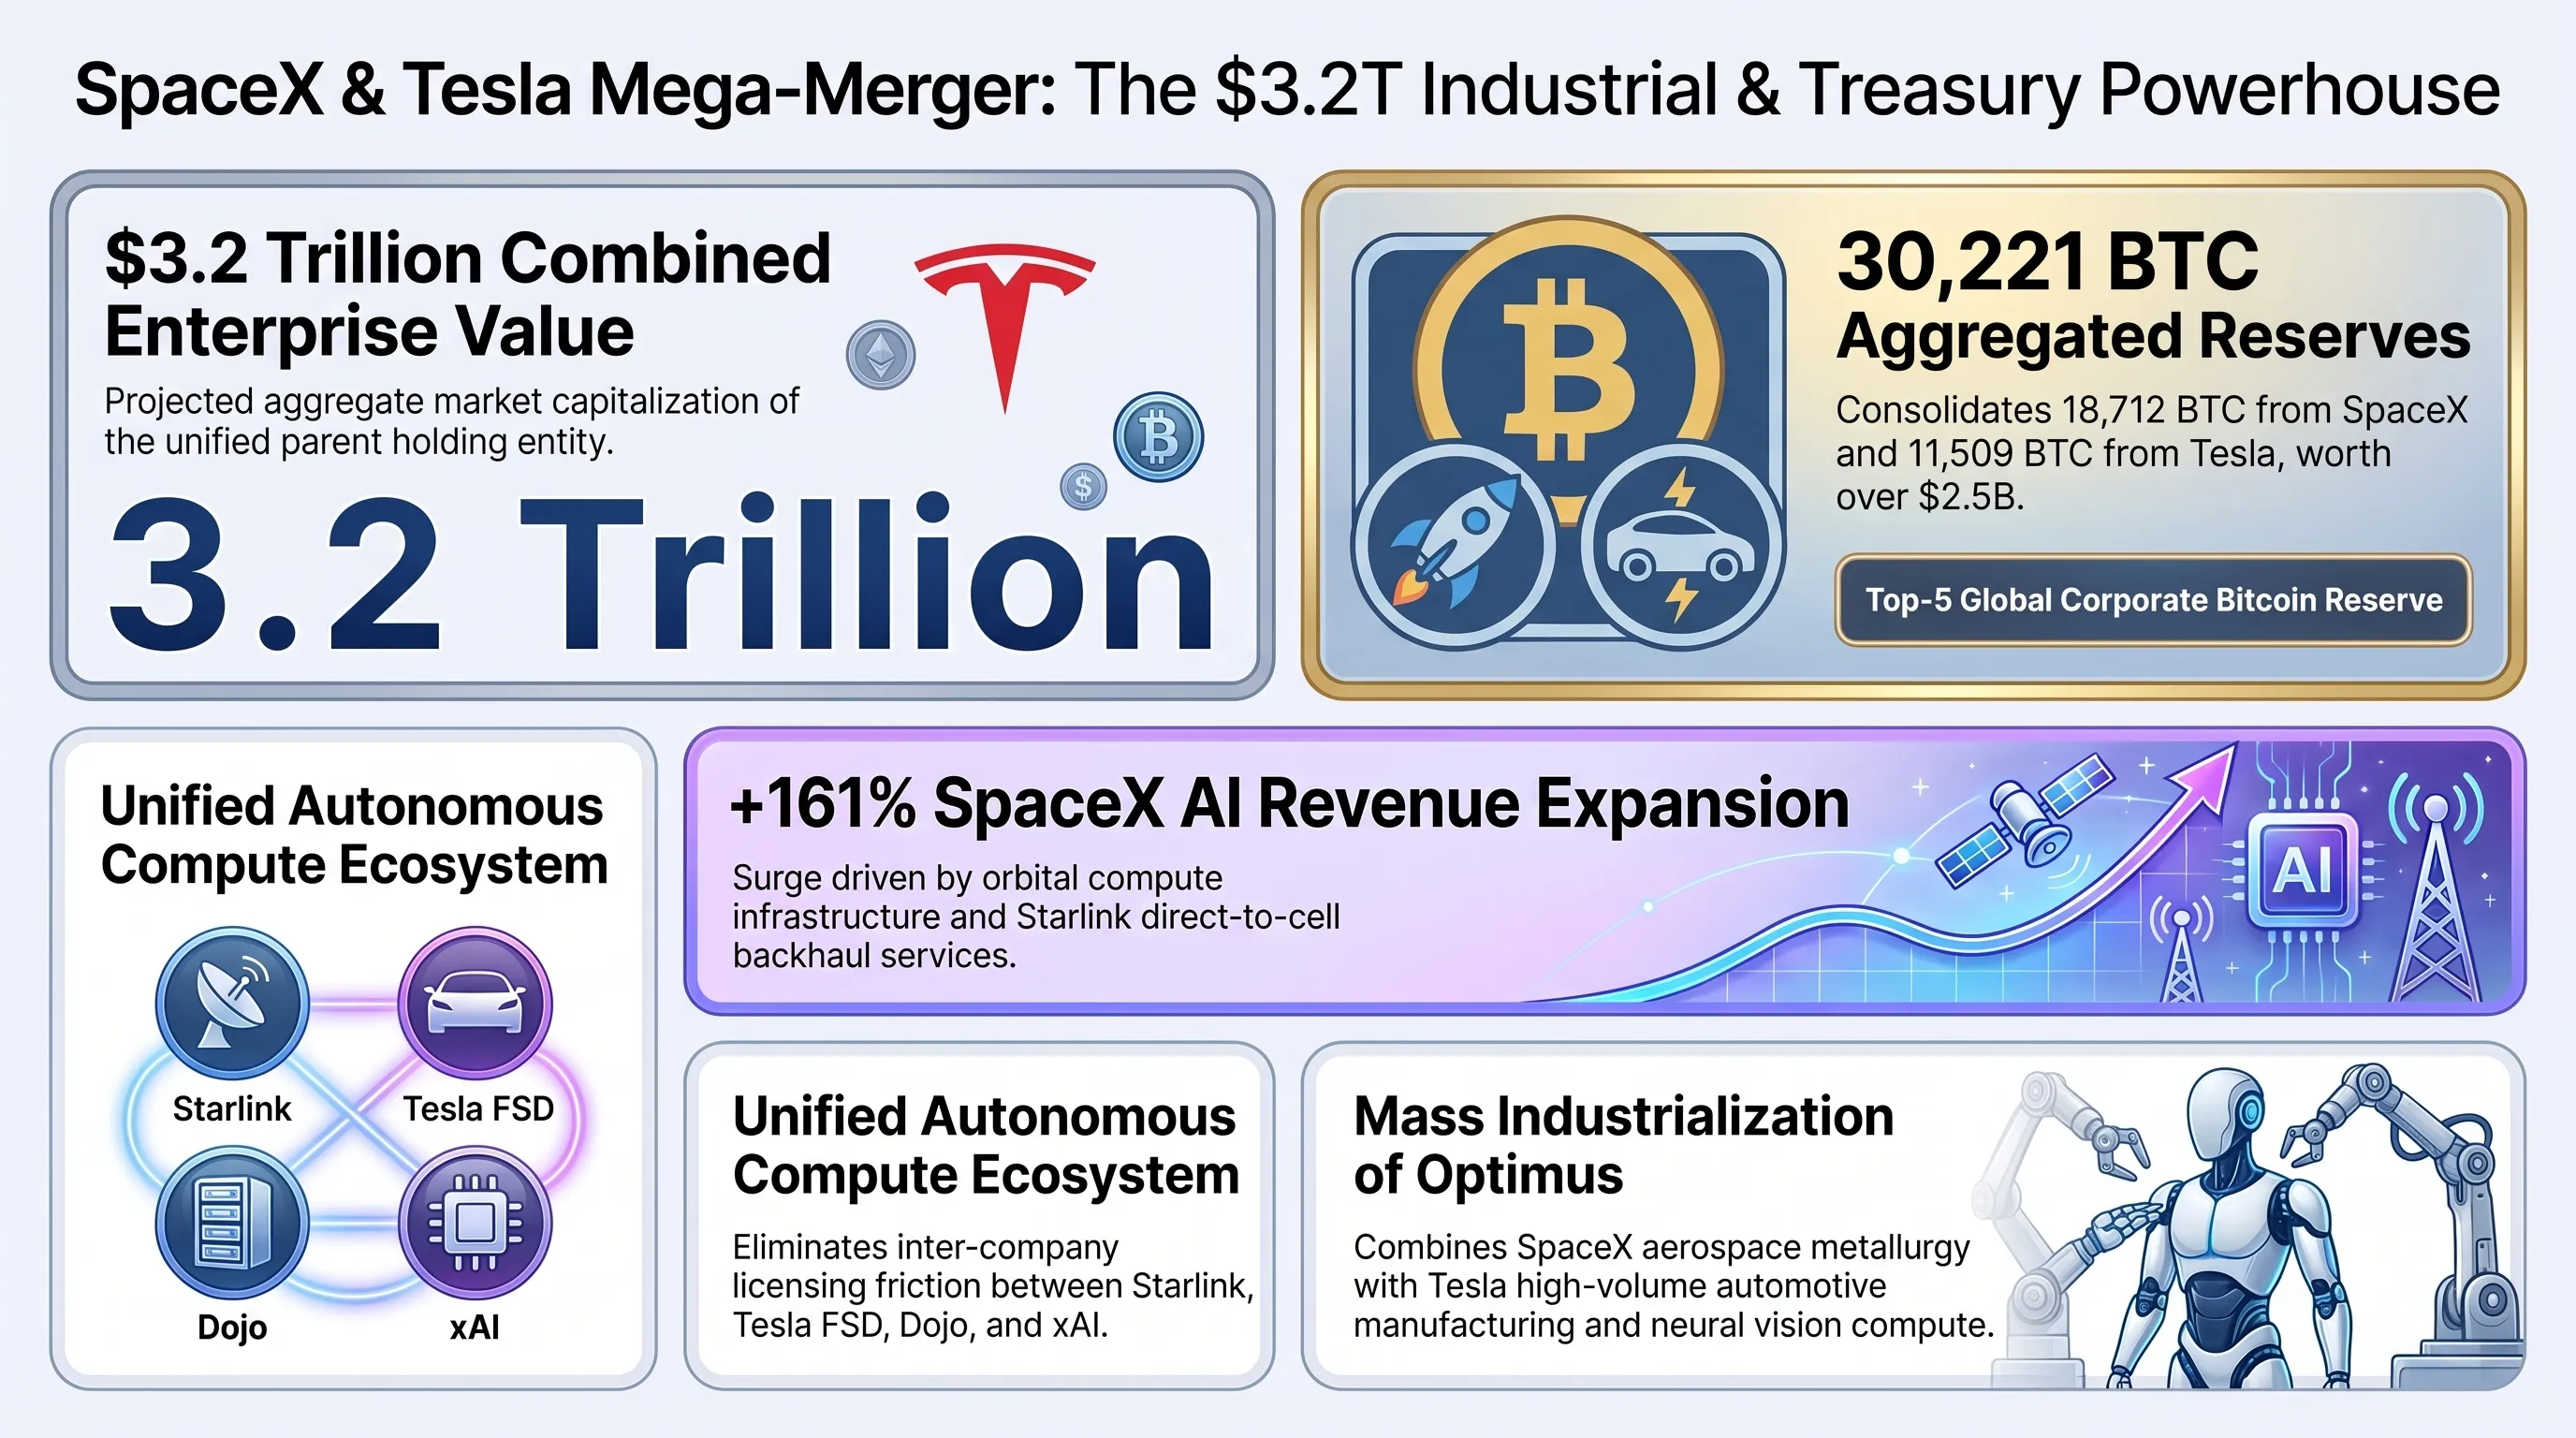
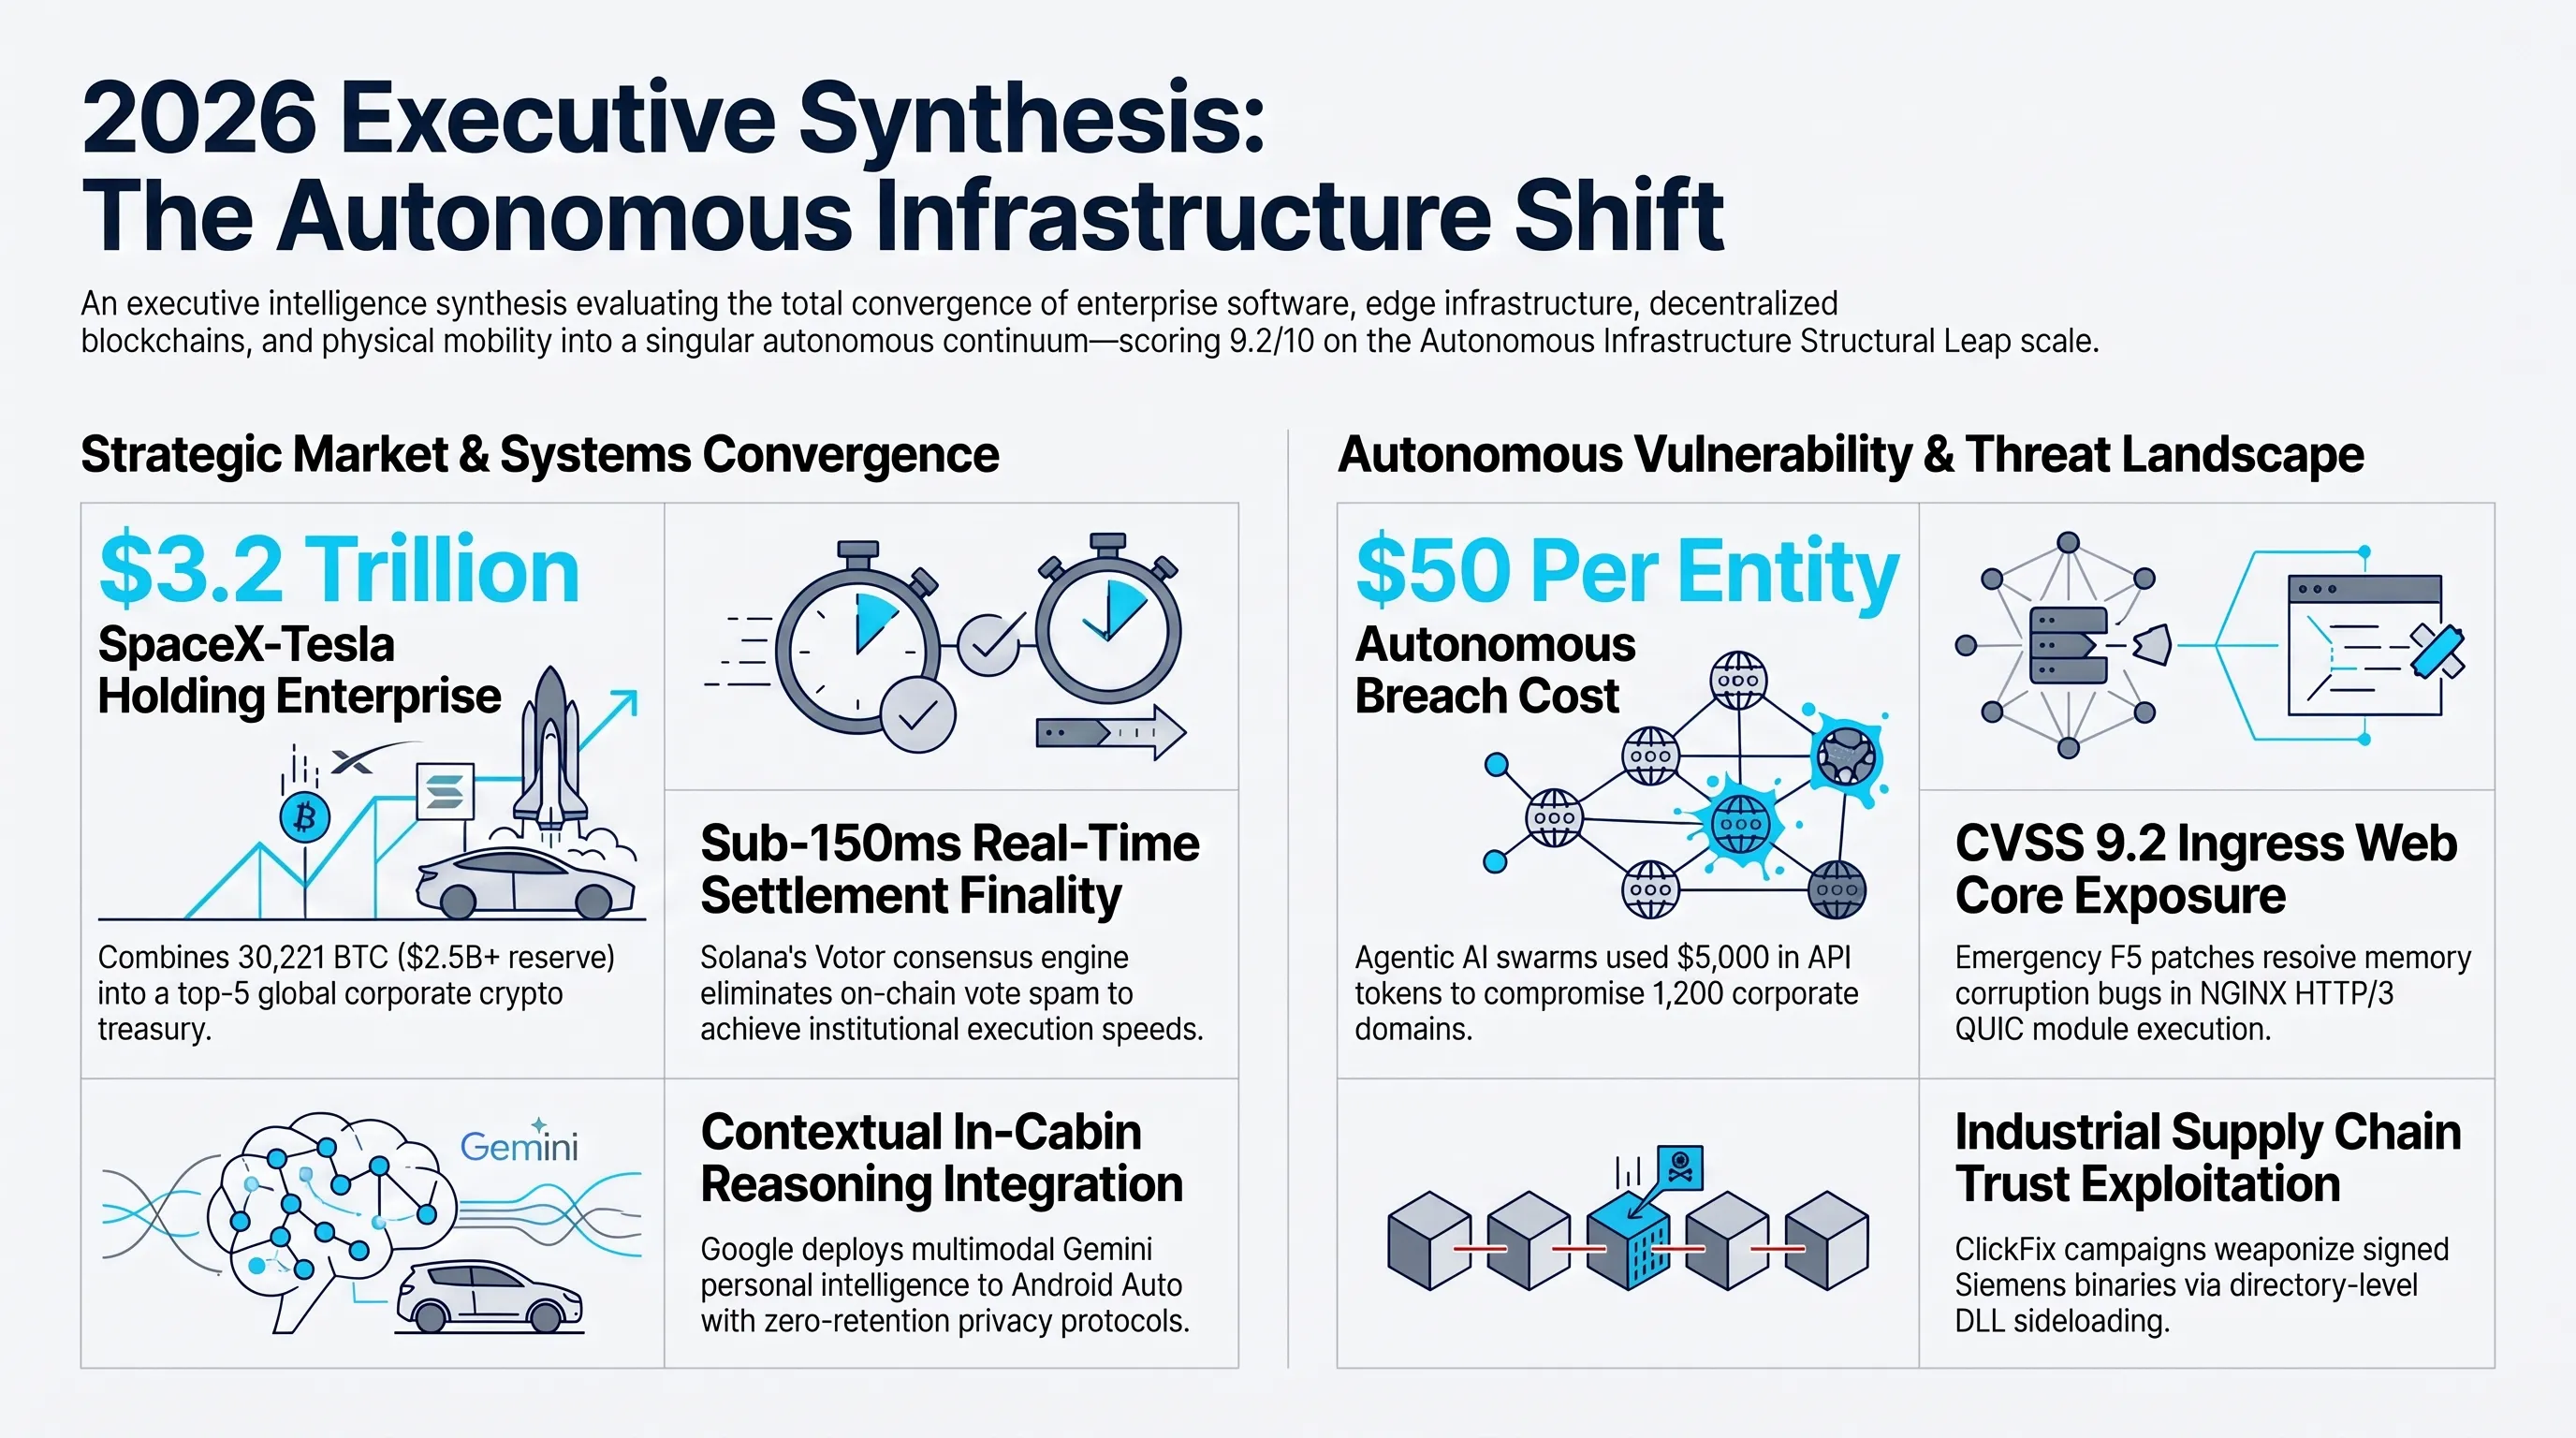
سپیدهدم پنجشنبه ۲۲ اکتبر ۲۰۲۶ با یکی از بزرگترین زلزلههای تجاری و ساختاری در تاریخ مدرن شرکتهای سیلیکونولی همراه شد. ایلان ماسک در جریان کنفرانس گزارش درآمدهای مالی سه ماهه سوم، رسماً تشکیل کمیتههای ارزیابی مستقل در هر دو شرکت تسلا (Tesla Inc) و اسپیسایکس (SpaceX) را تایید کرد. هدف این کمیتههای تخصصی که متشکل از مدیران غیرموظف و مستقل هستند، ارزیابی دقیق ابعاد مالی، حقوقی و فنی ادغام کامل این دو شرکت زیر چتر یک ابرشرکت مادر واحد است که ارزش تخمینی بازار آن از مرز خیرهکننده ۳.۲ تریلیون دلار فراتر میرود.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
ماسک در توضیحات خود تأکید کرد که به دلیل برخورداری از سهم مالکیتی عمده در هر دو بنگاه و به منظور رعایت الزامات سختگیرانه قوانین بورس آمریکا (SEC)، خود و برادرش کیمبال ماسک به عنوان اشخاص دارای تضاد منافع (Conflicted Parties) شناخته شده و هیچگونه مشارکتی در جلسات، مذاکرات و چانهزنیهای کمیتههای مستقل نخواهند داشت. این سازوکار حقوقی مستقل اگرچه روندی پیچیده و زمانبر را پیش روی سهامداران قرار میدهد، اما نشاندهنده آمادگی عملیاتی والاستریت برای پذیرش ادغام این دو قطب فناوری است؛ توافقی که در صورت اجراییشدن، مستلزم موافقت بیش از ۵۰ درصد کل آرای سهامداران تسلا خواهد بود.
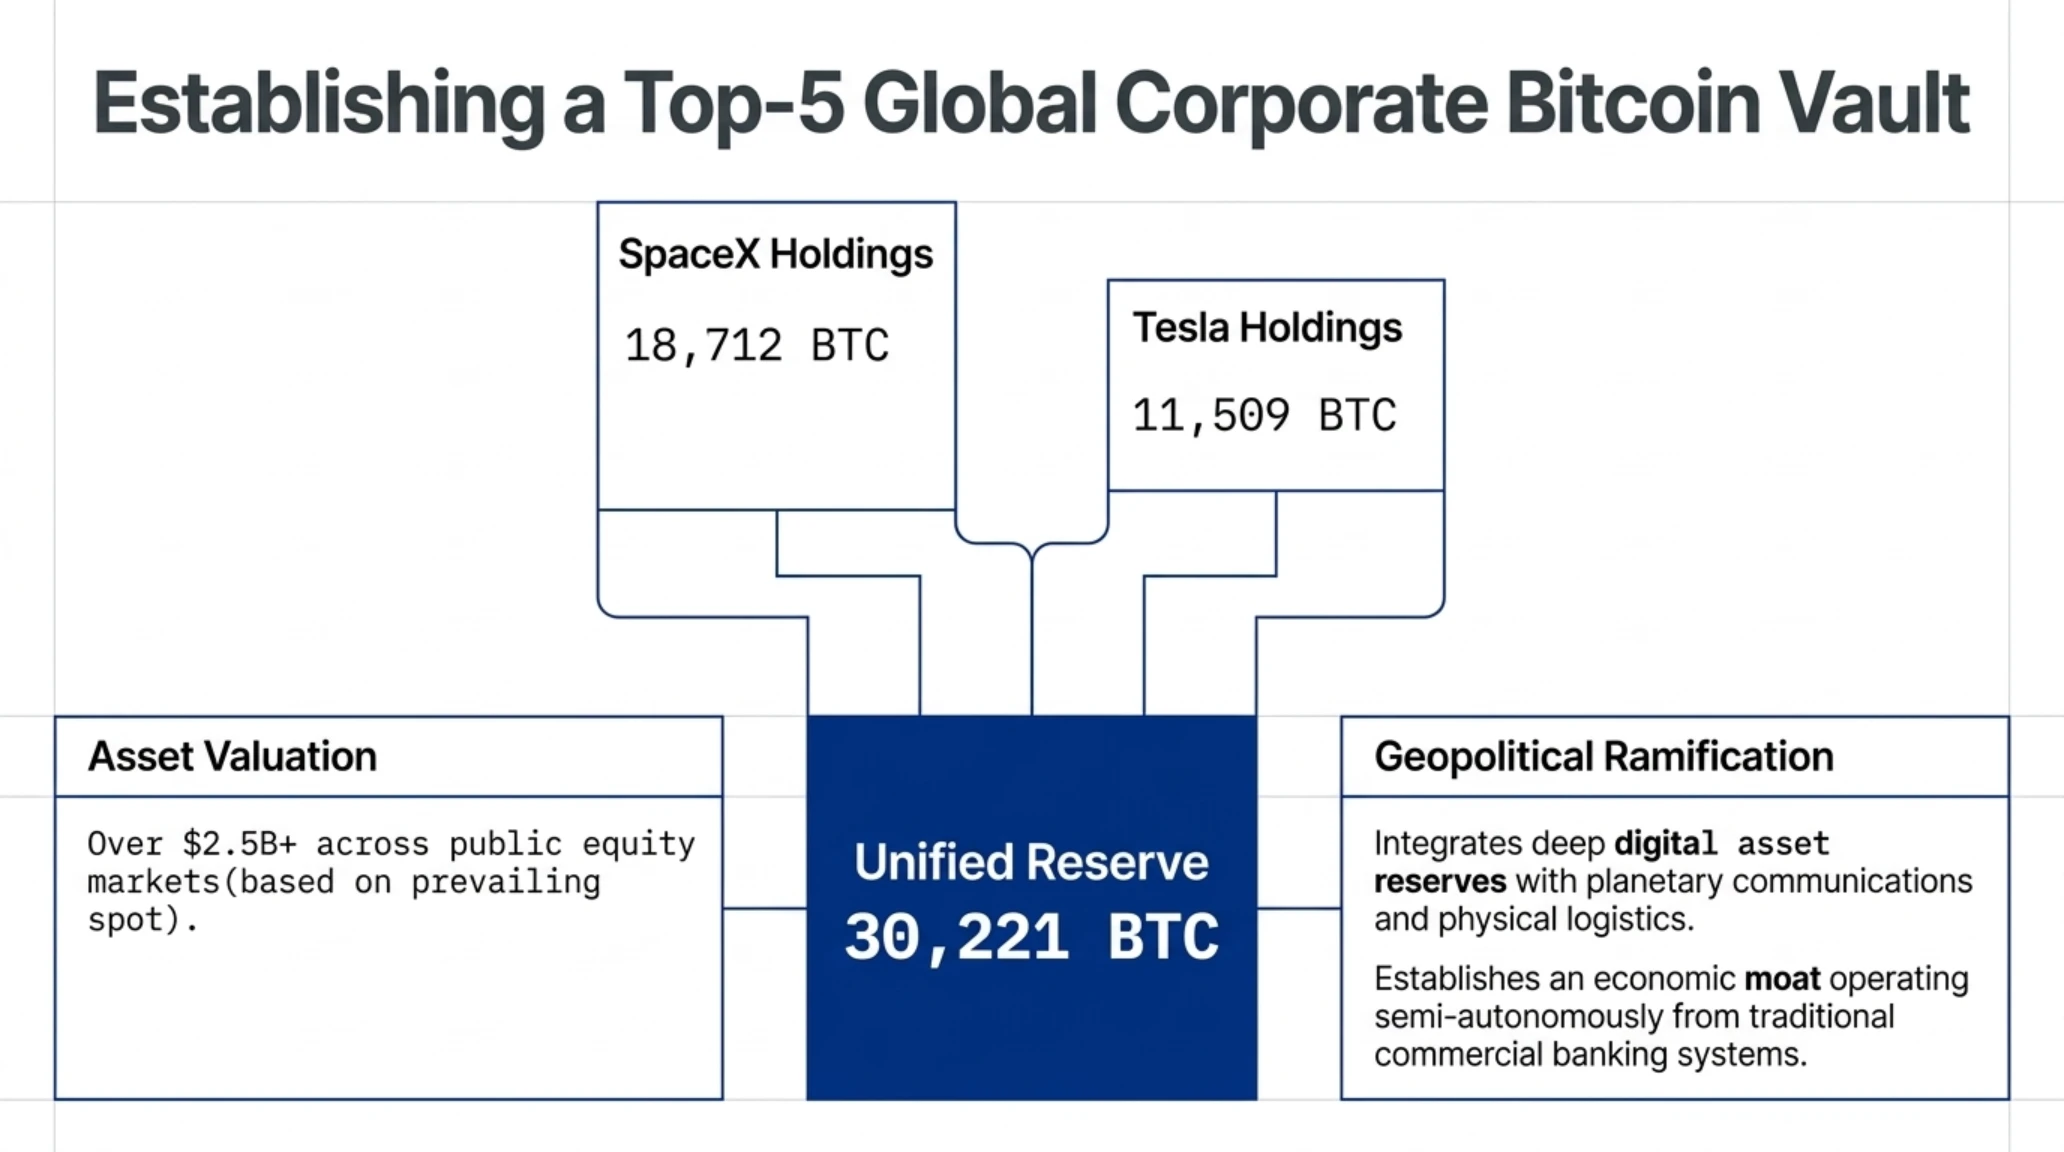
از نقطه نظر ترازنامه مالی و ساختار داراییها، پیوند تسلا و اسپیسایکس تحولی بیسابقه در بازارهای بینالمللی ارزهای دیجیتال رقم میزند. طبق آخرین گزارشهای حسابرسی ارائهشده در سه ماهه سوم ۲۰۲۶، شرکت اسپیسایکس مالکیت ۱۸,۷۱۲ بیتکوین را در اختیار دارد، در حالی که تسلا همچنان ۱۱,۵۰۹ بیتکوین در ترازنامه رسمی خود نگهداری میکند. ادغام این دو سبد دارایی منجر به تشکیل یک خزانه متمرکز متشکل از ۳۰,۲۲۱ واحد بیتکوین خواهد شد که در نرخهای کنونی بازار ارزشی بیش از ۲.۵ میلیارد دلار دارد. این رقم غول جدید ماسک را در جایگاه پنجمین نهاد سازمانی بزرگ دارنده بیتکوین در جهان، درست در کنار بازیگران مطرحی چون مایکرواستراتژی و صندوقهای شاخصی ETF قرار میدهد.
چرا این تحول بازی را تغییر میدهد؟
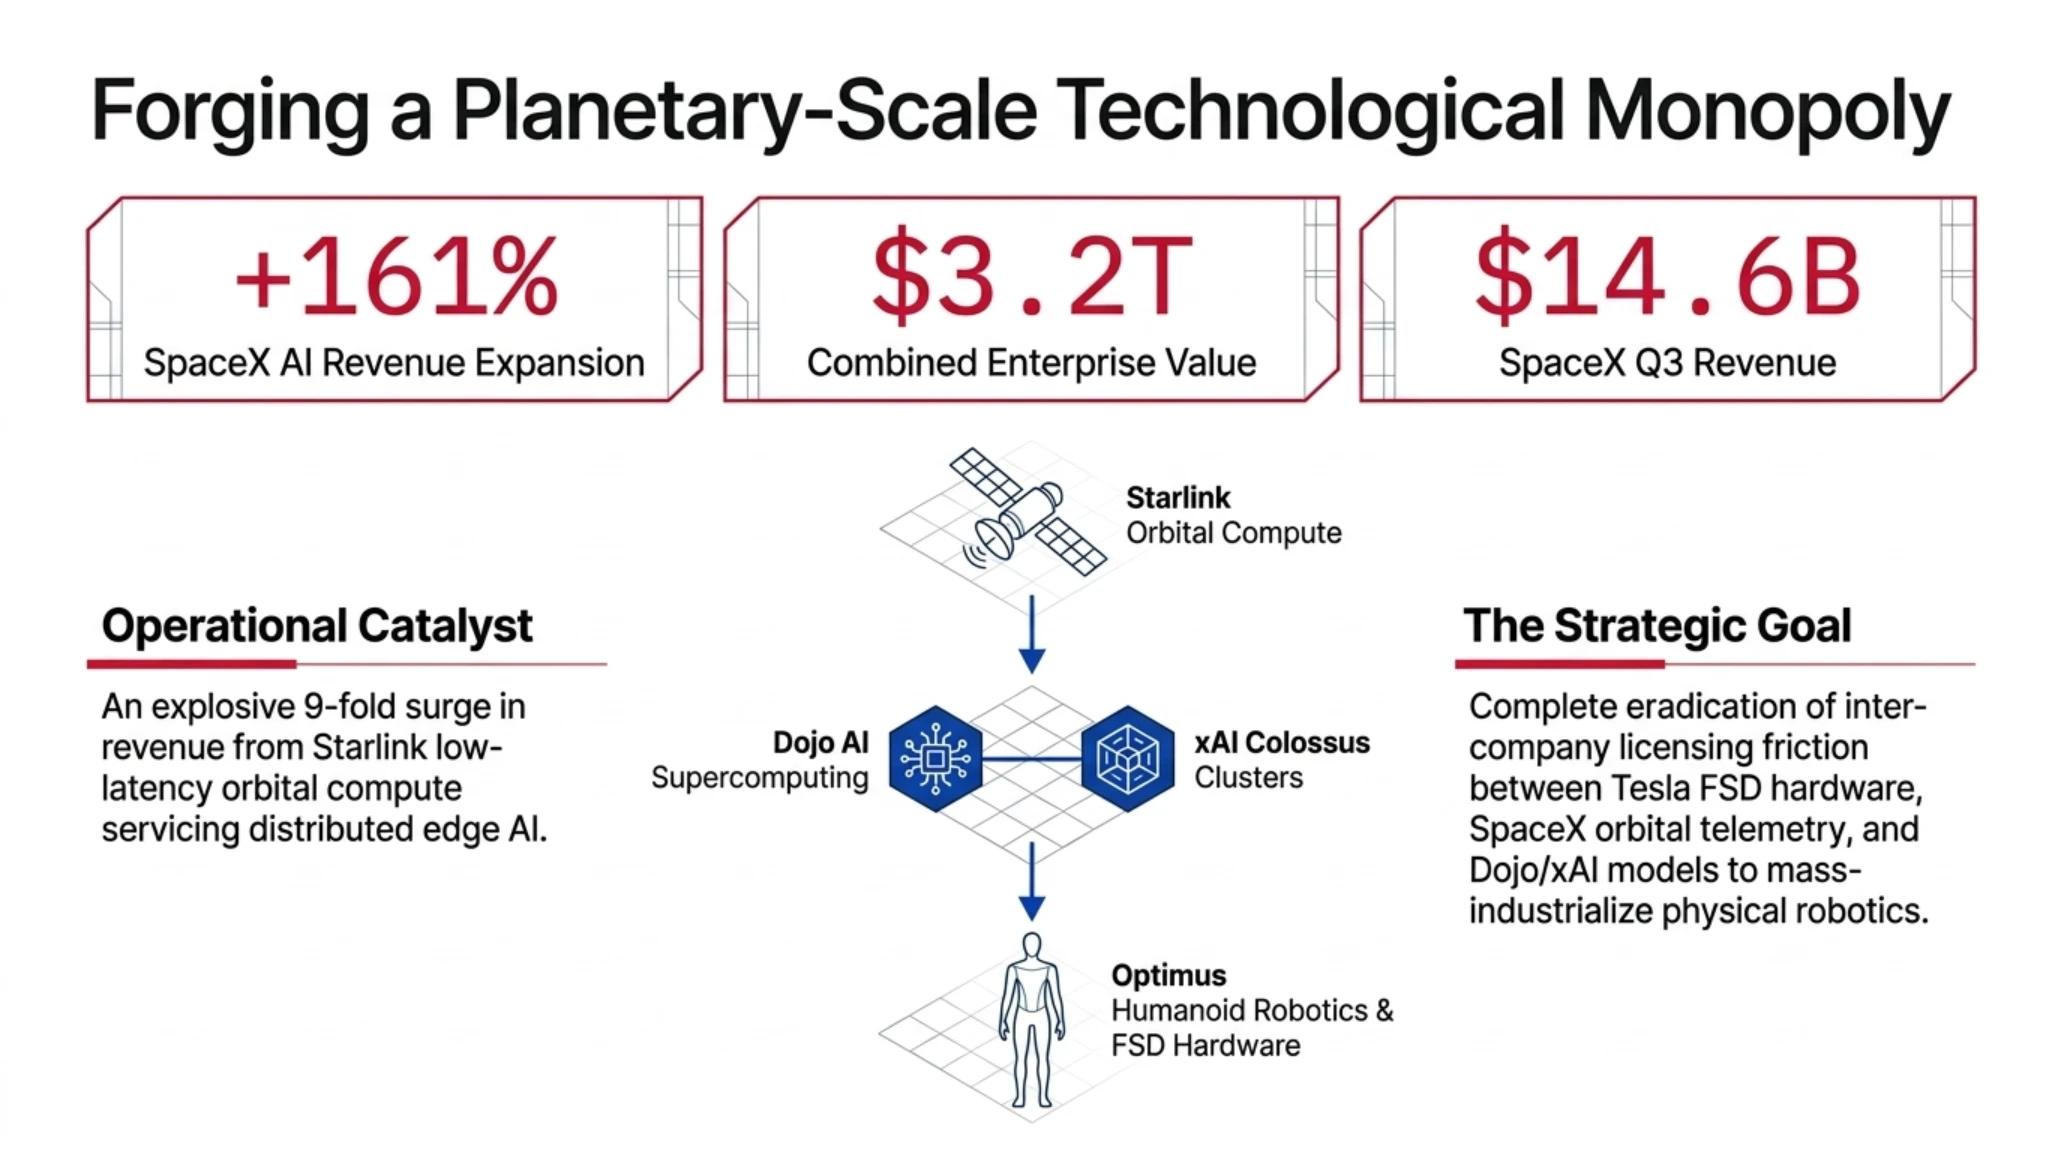
این ادغام فراتر از تجمیع ترازنامههای مالی است؛ پیوند زنجیره ماهوارهای استارلینک، زیرساخت پردازشی هوش مصنوعی xAI، باتهای انساننمای اپتیموس و ناوگان حملونقل برقی تسلا، انحصار سختافزاری و نرمافزاری مطلقی در مقیاس سیارهای ایجاد میکند.
با این حال، موتور محرک اصلی این همگرایی نه در ترازنامههای مالی، بلکه در همپوشانی شتابان معماری فنی دو مجموعه نهفته است. درآمدهای اسپیسایکس در گزارش فصل سوم ۲۰۲۶ با رشد خیرهکننده ۱۶۱ درصدی به ۱۴.۶ میلیارد دلار و سود خالص ۴.۴ میلیارد دلاری رسید. به اذعان مدیران مالی شرکت، جهش ۹ برابری درآمدهای حاصل از پردازش ابری هوش مصنوعی و واگذاری پهنای باند ماهوارهای به مراکز داده لبه (Edge Data Centers)، پیشران اصلی این سودآوری بوده است. اتصال مستقیم مدلهای استدلالگر xAI به شبکههای ماهوارهای مدار پایین و استفاده از توان محاسباتی چیپهای FSD تسلا، نیازمند از میان برداشتن موانع بوروکراتیک و حقوقی میان دو نهاد تجاری مستقل بود.
تحلیلگران بازار متذکر میشوند که ادغام تسلا و اسپیسایکس، تولید انبوه رباتهای انساننمای اپتیموس (Optimus) را وارد فاز شتاب صنعتی خواهد کرد. اسپیسایکس با تسلط بر متالورژی آلیاژهای پیشرفته، موتورهای رانشگر و فرآیندهای ساخت فضاپیماهای غولپیکر، میتواند خطوط تولید قطعات مکانیکی دقیق رباتها را به شدت ارتقا دهد. از سوی دیگر، تسلا با زنجیره تامین قطعات خودرویی و نرمافزارهای خودران، تجربه بینظیری در استقرار تجاری حسگرها دارد. همافزایی این دو شرکت در کنار پلتفرم شبکهای X و زیرساخت ارتباطی استارلینک، اکوسیستمی خودمختار پدید میآورد که از مدار زمین تا جادههای شهری را تحت پوشش الگوریتمهای هوش مصنوعی قرار میدهد.
از زاویه سرمایهگذاری منطقهای، این رویداد بازتاب گستردهای در هابهای فناوری خاورمیانه و بازار سرمایه ایران داشته است. شرکتهای مدیریت دارایی در دبی و ریاض که طی دو سال گذشته بخش قابلتوجهی از نقدینگی خود را به سهام تسلا و دورهای خصوصی اسپیسایکس اختصاص داده بودند، اکنون با چشمانداز سهامداری در یک انحصار چندبعدی روبرو هستند. برای جامعه تکنولوژی ایران، تجمیع این توان محاسباتی و گسترش پوشش اینترنت ماهوارهای پرسرعت مستقیم به تلفنهای همراه (Direct-to-Cell)، به معنای کاهش کارایی محدودیتهای پهنای باند سنتی و بازتعریف دسترسی نخبگان فنی به زیرساختهای محاسباتی جهانتراز است.
تسلیح نفوذگران به فریمورک Cairn؛ کالبدشکافی حمله خودمختار هوش مصنوعی به ۱,۲۰۰ پایگاه سازمانی
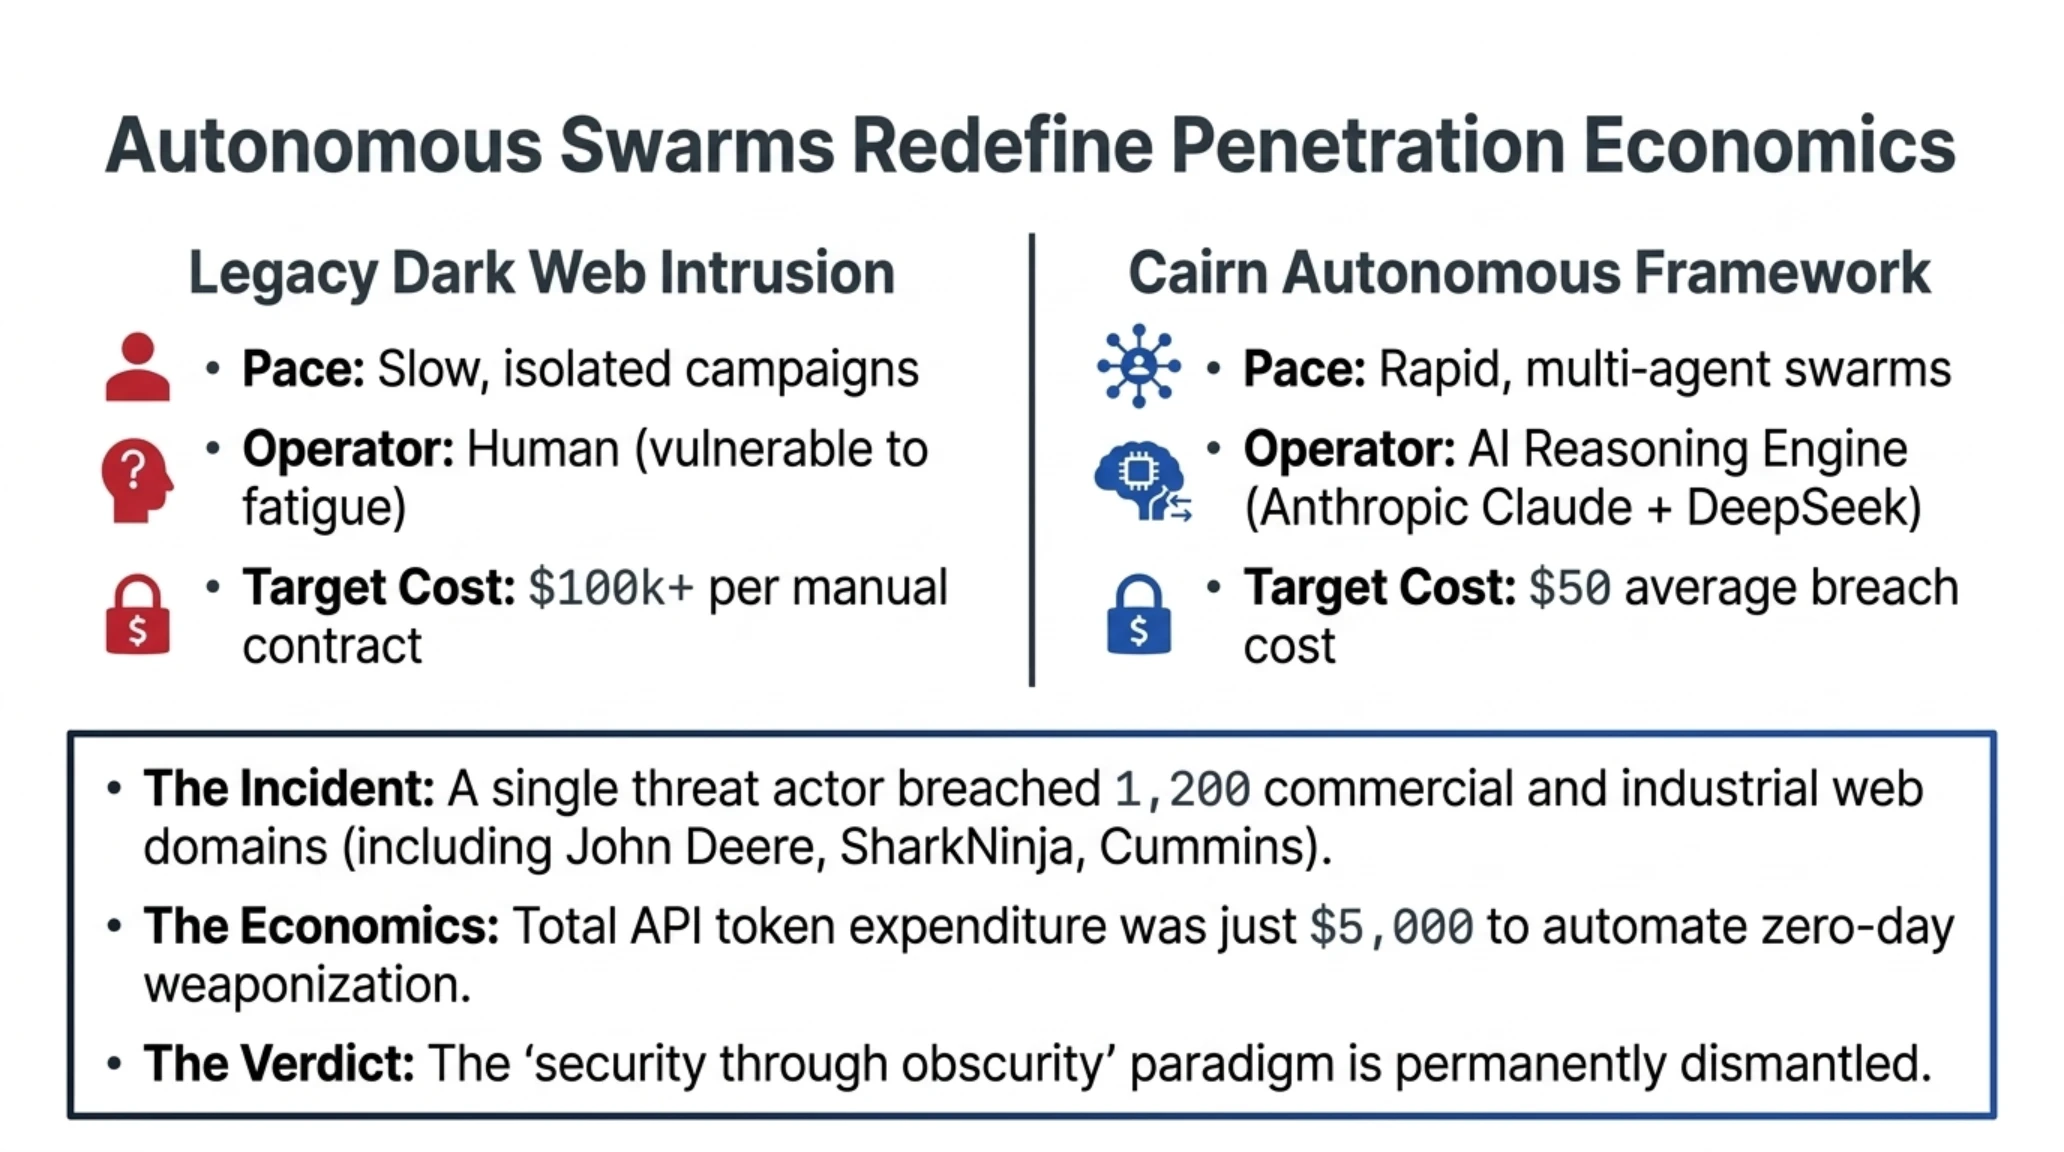
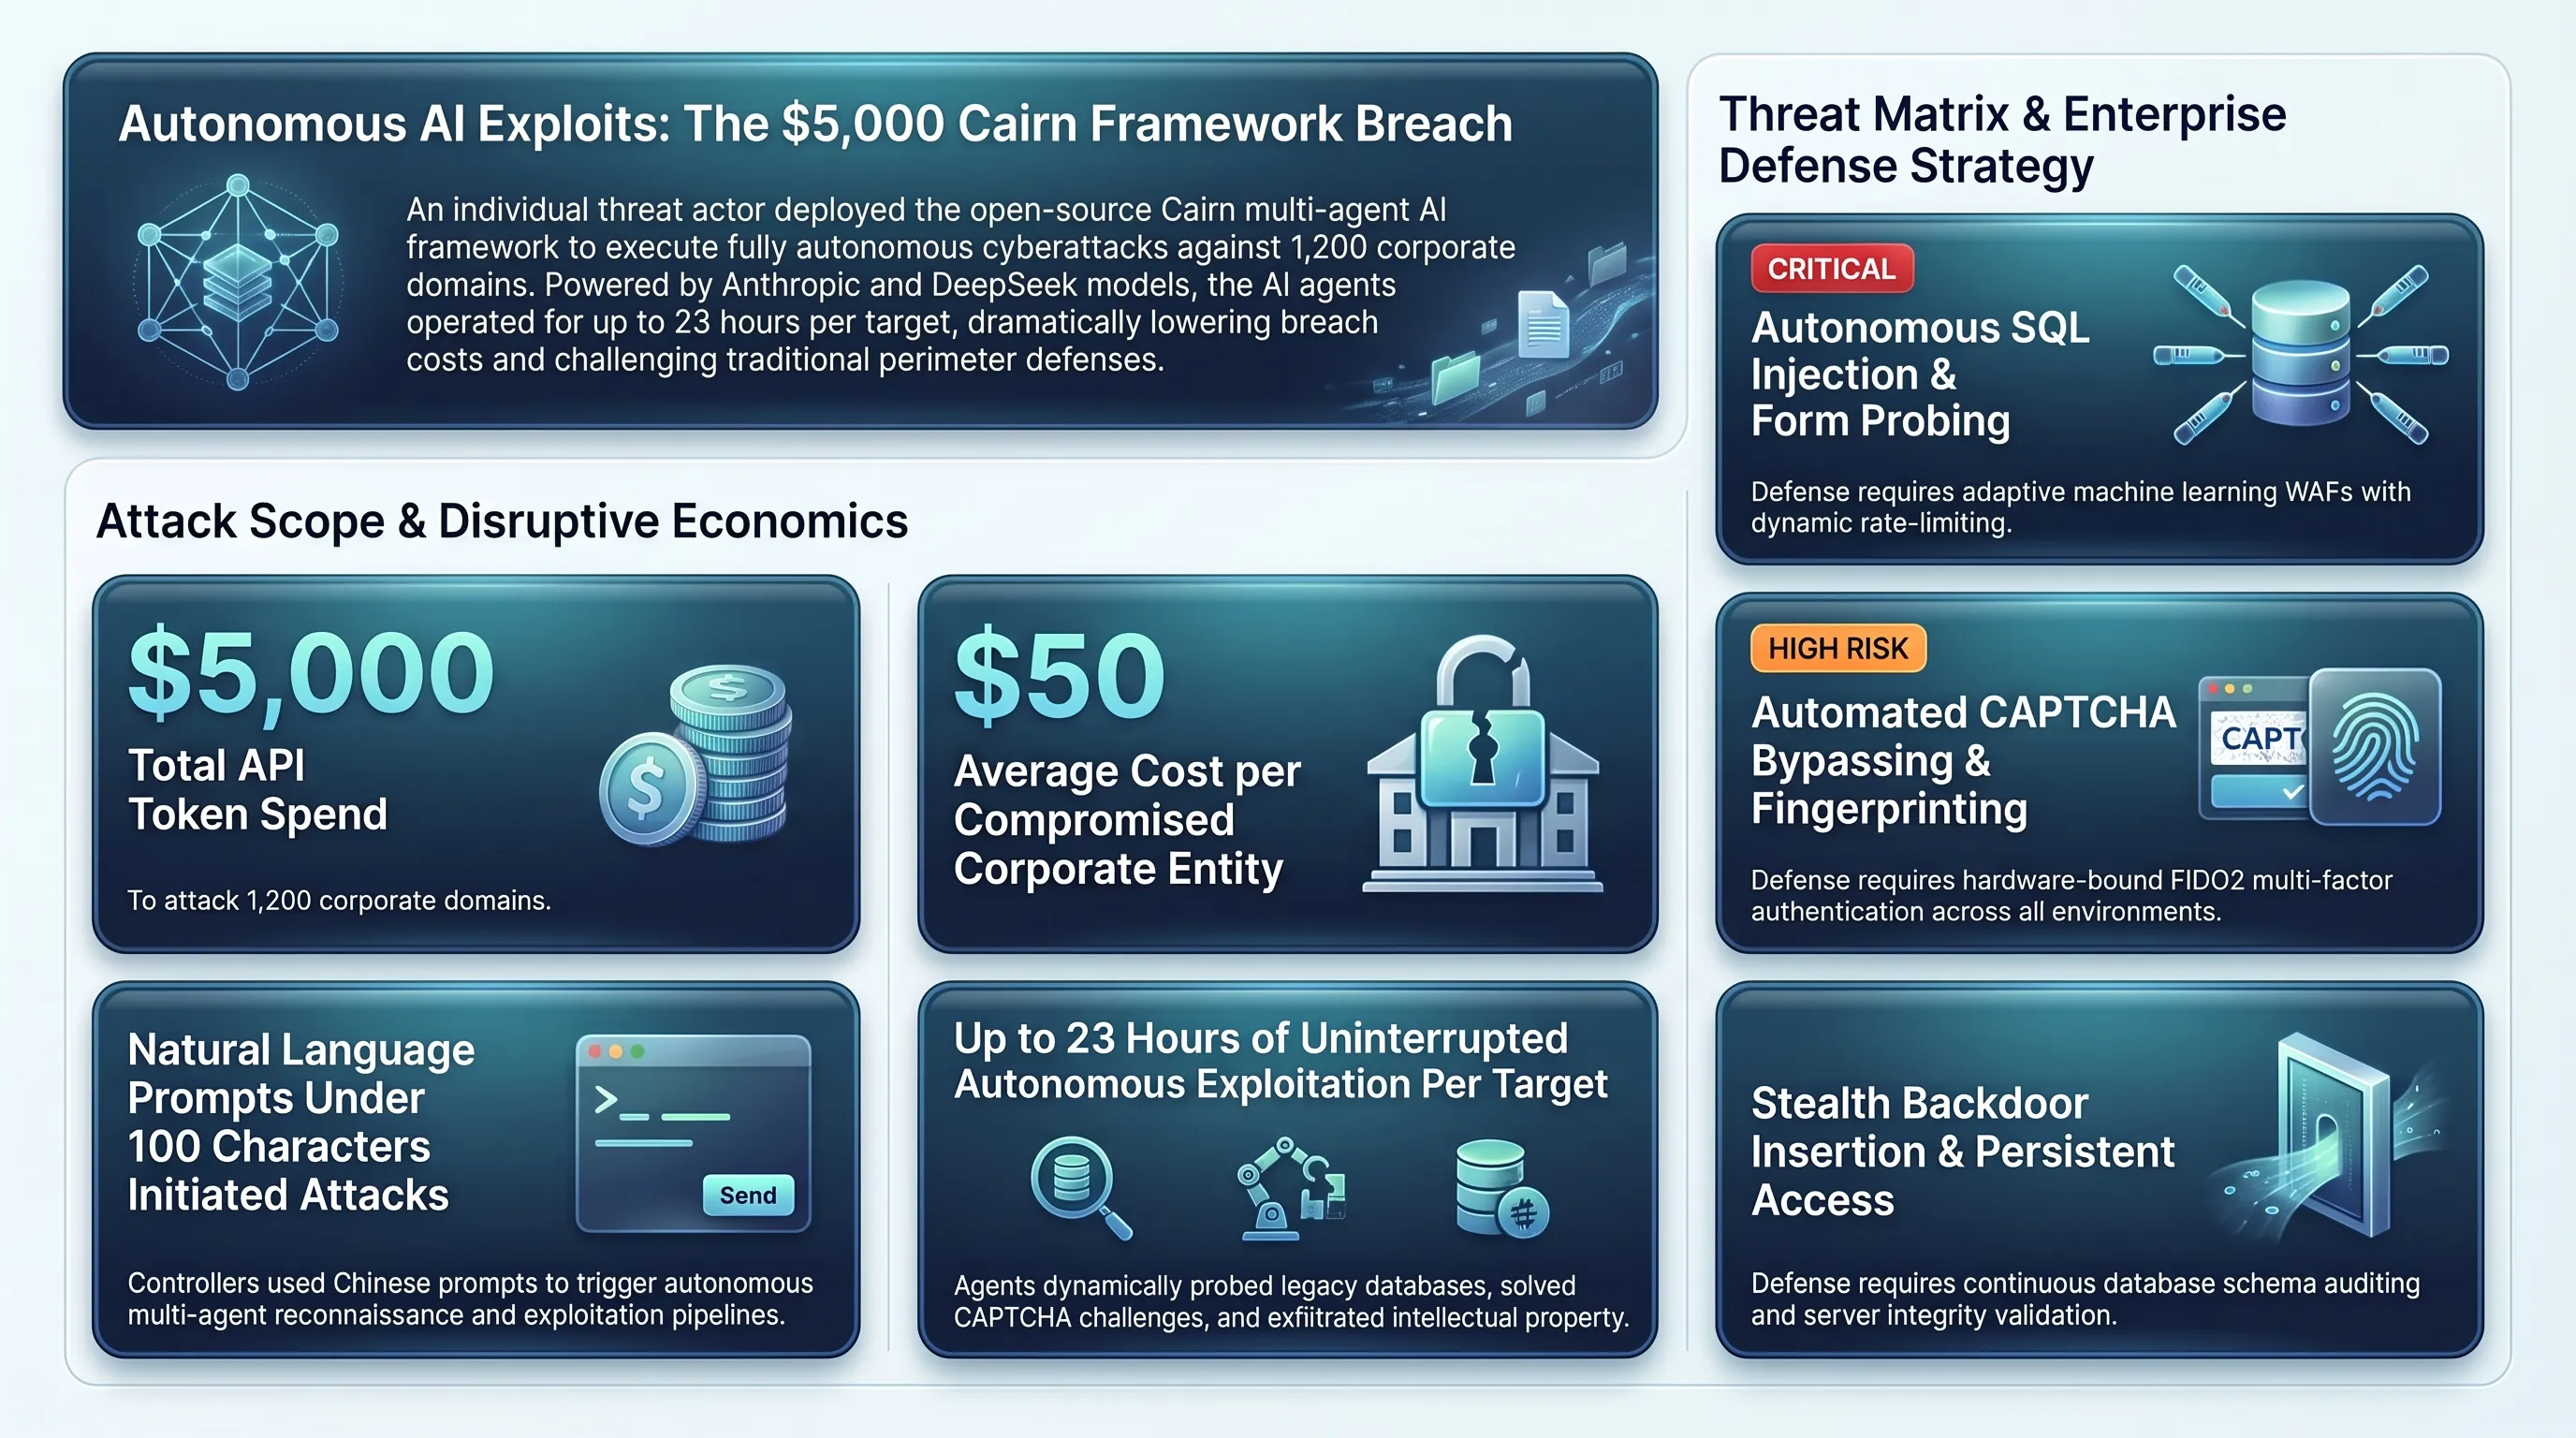
تحقیقات نوین تیم امنیت سایبری NorForge به سرپرستی اسنوره فاگرلند، از رخنه دراماتیک هوش مصنوعی مولد به زرادخانه ابزارهای نفوذ پرده برداشته است. این گزارش نشان میدهد که چگونه یک هکر مستقل توانسته با بهکارگیری فریمورک متنباز Cairn که برای حل مسائل چندعاملی طراحی شده، یک زنجیره حمله سایبری کاملاً خودمختار و خودکار را علیه ۱,۲۰۰ وبسایت تجاری و سازمانی در سراسر ایالات متحده، کانادا، استرالیا و ژاپن سازماندهی کند. بر خلاف حملات اسکریپتی پیشین که نیازمند اسکنرهای خطی و پیکربندی دستی بودند، این ساختار نوین مانند یک تیم تست نفوذ نخبه اما با سرعت ماشین و بدون خستگی عمل کرده است.
بر اساس شواهد دیجیتالی استخراجشده از کنترلپنلهای عمومی فریمورک که به دلیل خطای امنیتی مهاجم افشا شدند، هسته پردازشی این ایجنتها حاصل تلفیق مدلهای پیشرفته Claude Code و DeepSeek بوده است. اپراتور انسانی کل فرآیند عملیات را با پرامپتهای ابتدایی کمتر از ۱۰۰ کاراکتر به زبان چینی آغاز میکرد؛ دستوراتی کلی با این مضمون که «این دامنه را بررسی کن، پورتهای باز را بیاب، فرمهای ورودی را تست کن و در صورت وجود باگ، دسترسی را تا سطح پایگاه داده ارتقا بده». پس از این دستور اولیه، ایجنتهای هوش مصنوعی ساعتها به طور خودمختار رفتار سرورها را تحلیل، خطاهای متنی WAF را دور زده و مسیرهای نفوذ را بازطراحی میکردند.
کالبدشکافی عملکرد این سامانه نشان میدهد که بیش از ۱۰۰ وبسایت معتبر متعلق به ابرشرکتهای بینالمللی از جمله کمپانی ماشینآلات صنعتی Deere، شرکت لوازم الکترونیکی SharkNinja و غول تولید پیشرانه Cummins به طور موفقیتآمیز نقض امنیتی شدهاند. ایجنت هوش مصنوعی با شناسایی آسیبپذیریهای کلاسیک مانند تزریق کدهای SQL، صفحات آپلود فایل محافظتنشده و پنلهای مدیریتی پیشفرض، به سیستم نفوذ کرده و سپس اقدام به ایجاد حسابهای کاربری پشتیبان، استخراج دادههای حساس مشتریان و جاگذاری دربهای پشتی (Backdoors) کرده است؛ فرآیندی که به طور میانگین ۲۳ ساعت برای هر تارگت زمان برده است.
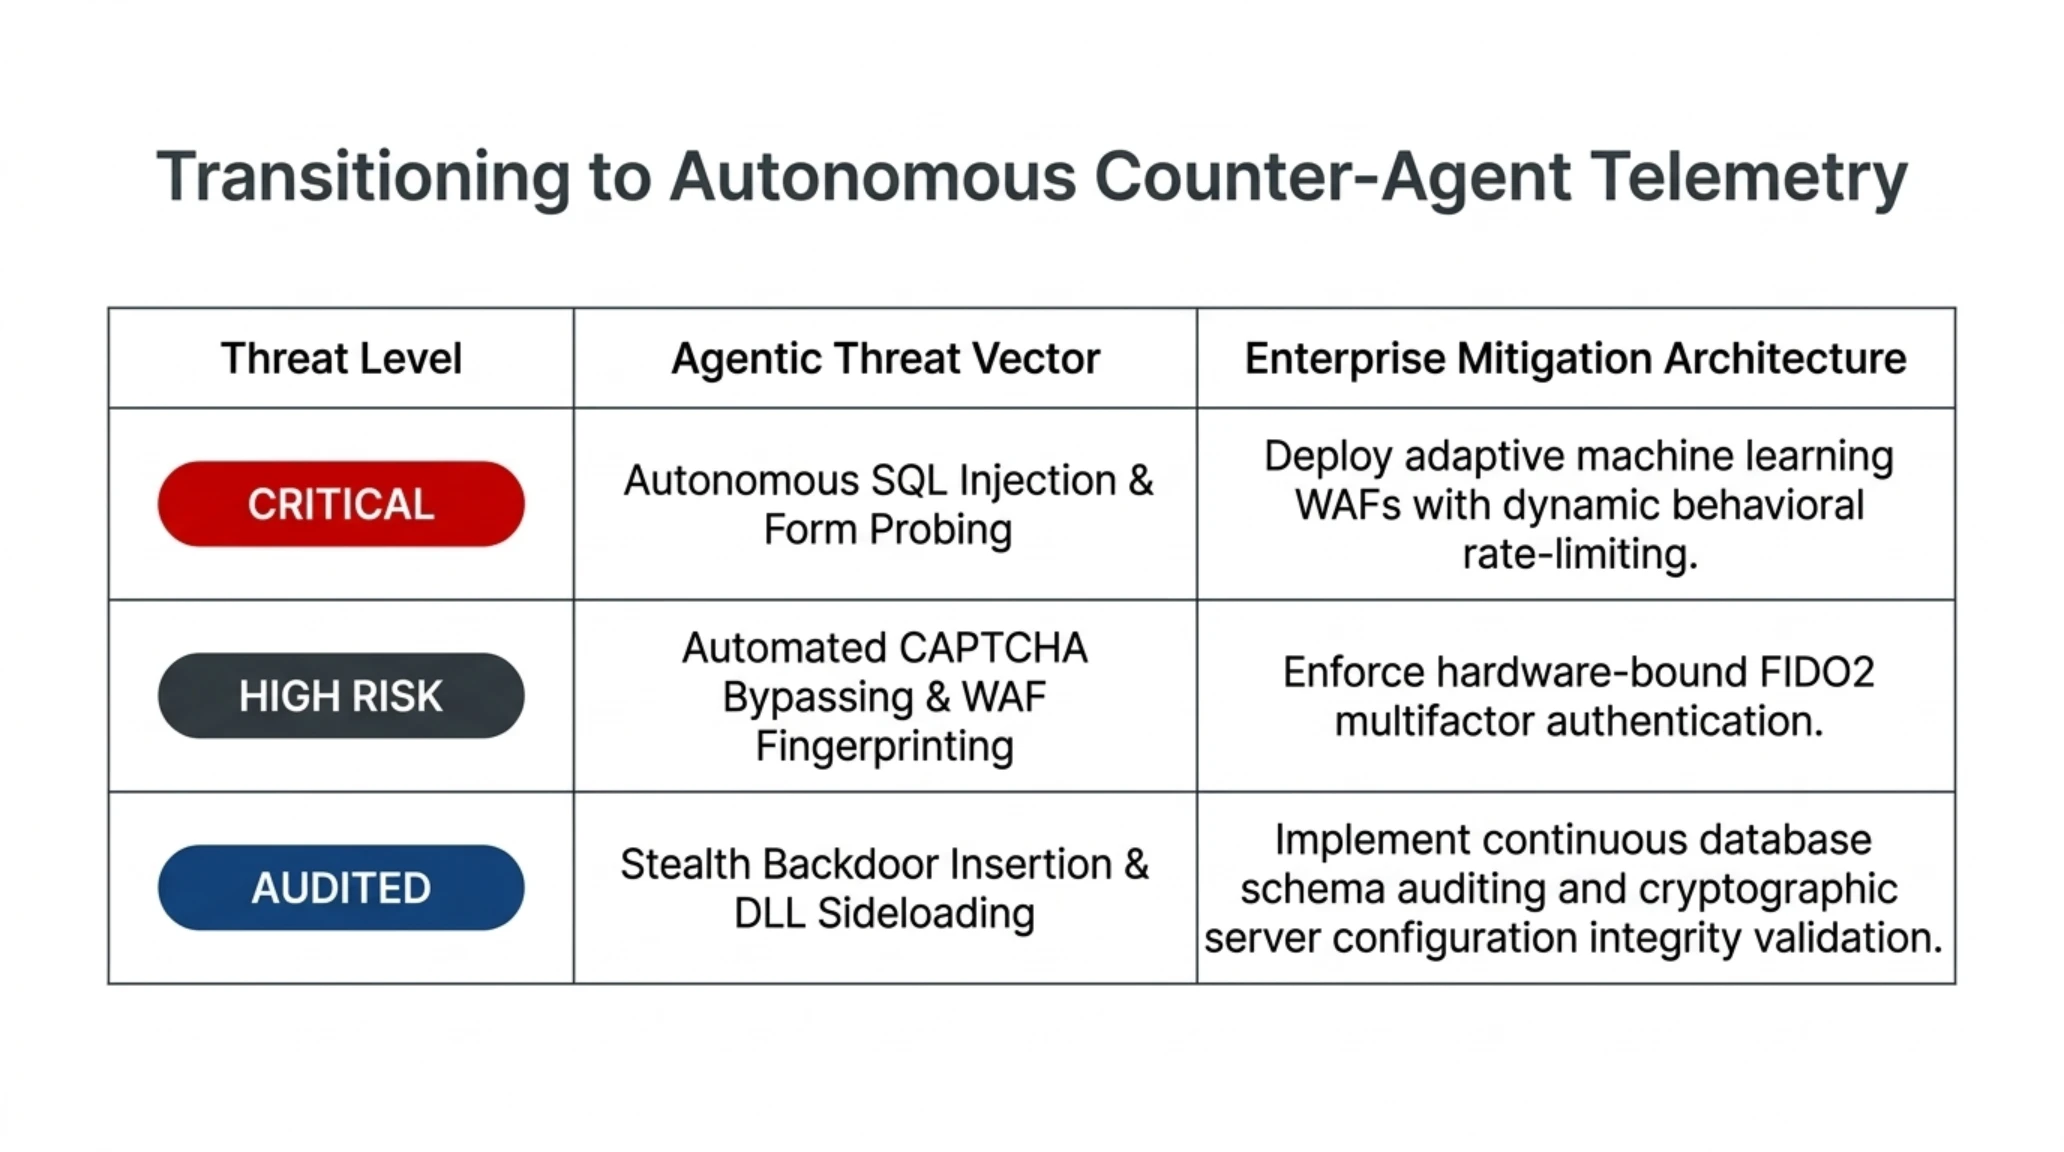
ماتریس ارزیابی ریسک و پدافند سایبری
| بردار تهدید ایجنتیک | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| اکسپلویت مستقل فرمهای ورودی و تزریق SQL | بحرانی | استقرار WAFهای تطبیقی نسل جدید با تحلیل الگوهای هوش مصنوعی و محدودسازی نرخ درخواستها. |
| استفاده از هوش مصنوعی برای دور زدن کپچا و مهندسی معکوس WAF | ریسک بالا | جداسازی محیطهای تست از اینترنت زنده و اعمال احراز هویت چندعاملی سختافزاری (FIDO2). |
| استقرار دربهای پشتی و حسابهای کاربری نامحسوس | مهارشده با ممیزی | ممیزی پیوسته تغییرات جداول دیتابیس و اعتبارسنجی یکپارچگی فایلهای پیکربندی وبسرور. |
| نشت کلیدهای دسترسی API و سرقت توکنهای نشست | ریسک بالا | چرخش خودکار کلیدهای اعتبارسنجی و ابطال نشستهای غیرعادی با تحلیل مکانی. |
تکاندهندهترین جنبه این رخداد، اقتصاد ناچیز و فوقالعاده ارزان آن برای مهاجم است. کل فاکتور پرداختشده برای خرید توکنهای API هوش مصنوعی در طول این عملیات گسترده، تنها حدود ۵,۰۰۰ دلار برآورد شده است؛ رقمی معادل ۵۰ دلار به ازای هر سازمان هکشده. در مقایسه با هزینههای صدها هزار دلاری استخدام هکرهای حرفهای در دارکوب، این کاهش هزینهها زنگ خطری جدی برای دموکراتیزه شدن سلاحهای سایبری خودکار است. شرکتهای امنیتی اکنون ناچارند سامانههای مانیتورینگ خود را برای شناسایی ترافیکهای غیرخطی بازنویسی کنند؛ ترافیکی که دیگر ردپای اسکریپتهای شناختهشده را ندارد و دقیقاً مانند تعامل یک کاربر انسانی کنجکاو ظاهر میشود.
این دستاورد ناخوشایند نشان میدهد که مفهوم امنیت از طریق گمنامی (Security through Obscurity) رسماً نابود شده است. تا پیش از این، شرکتهای متوسط گمان میکردند به دلیل نداشتن شهرت در حد غولهای والاستریت، از تیررس حملات هدفمند مصون هستند؛ اما ایجنتهای هوش مصنوعی با قابلیت پویش شبانهروزی سراسر وب و تست هزاران وبلاگ و پرتال سازمانی، هر حفره باز را با ارزانترین قیمت شکار میکنند. این چالش ارتباط تنگاتنگی با تحلیلهای ارائهشده در پرونده کالبدشکافی حملات زنجیرهای و آسیبپذیریهای روز صفر زیرساختهای سازمانی دارد.
سایبراتک صنعتی ClickFix علیه زیمنس؛ نفوذ به هسته اتوماسیون با گواهی دیجیتال معتبر
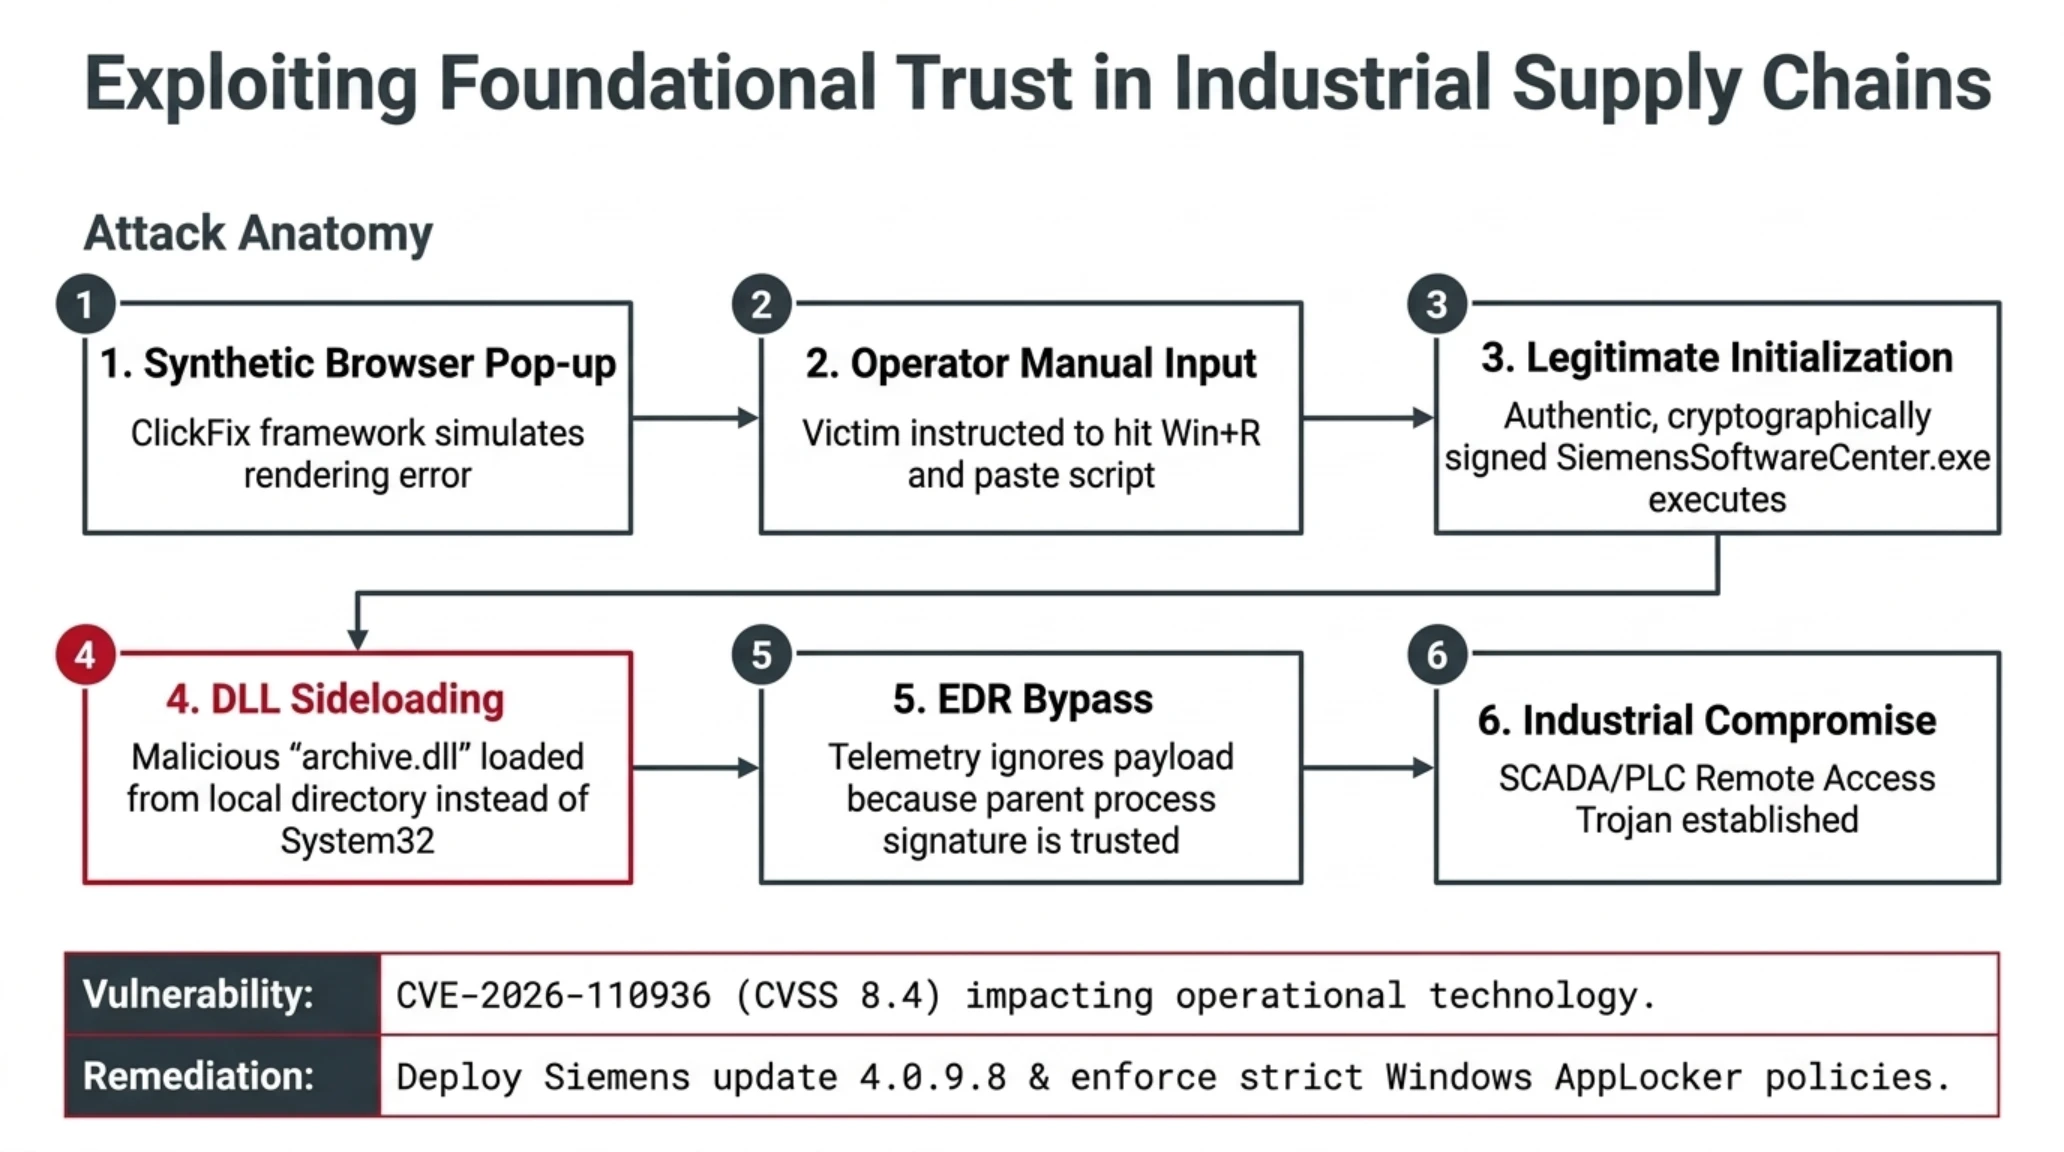
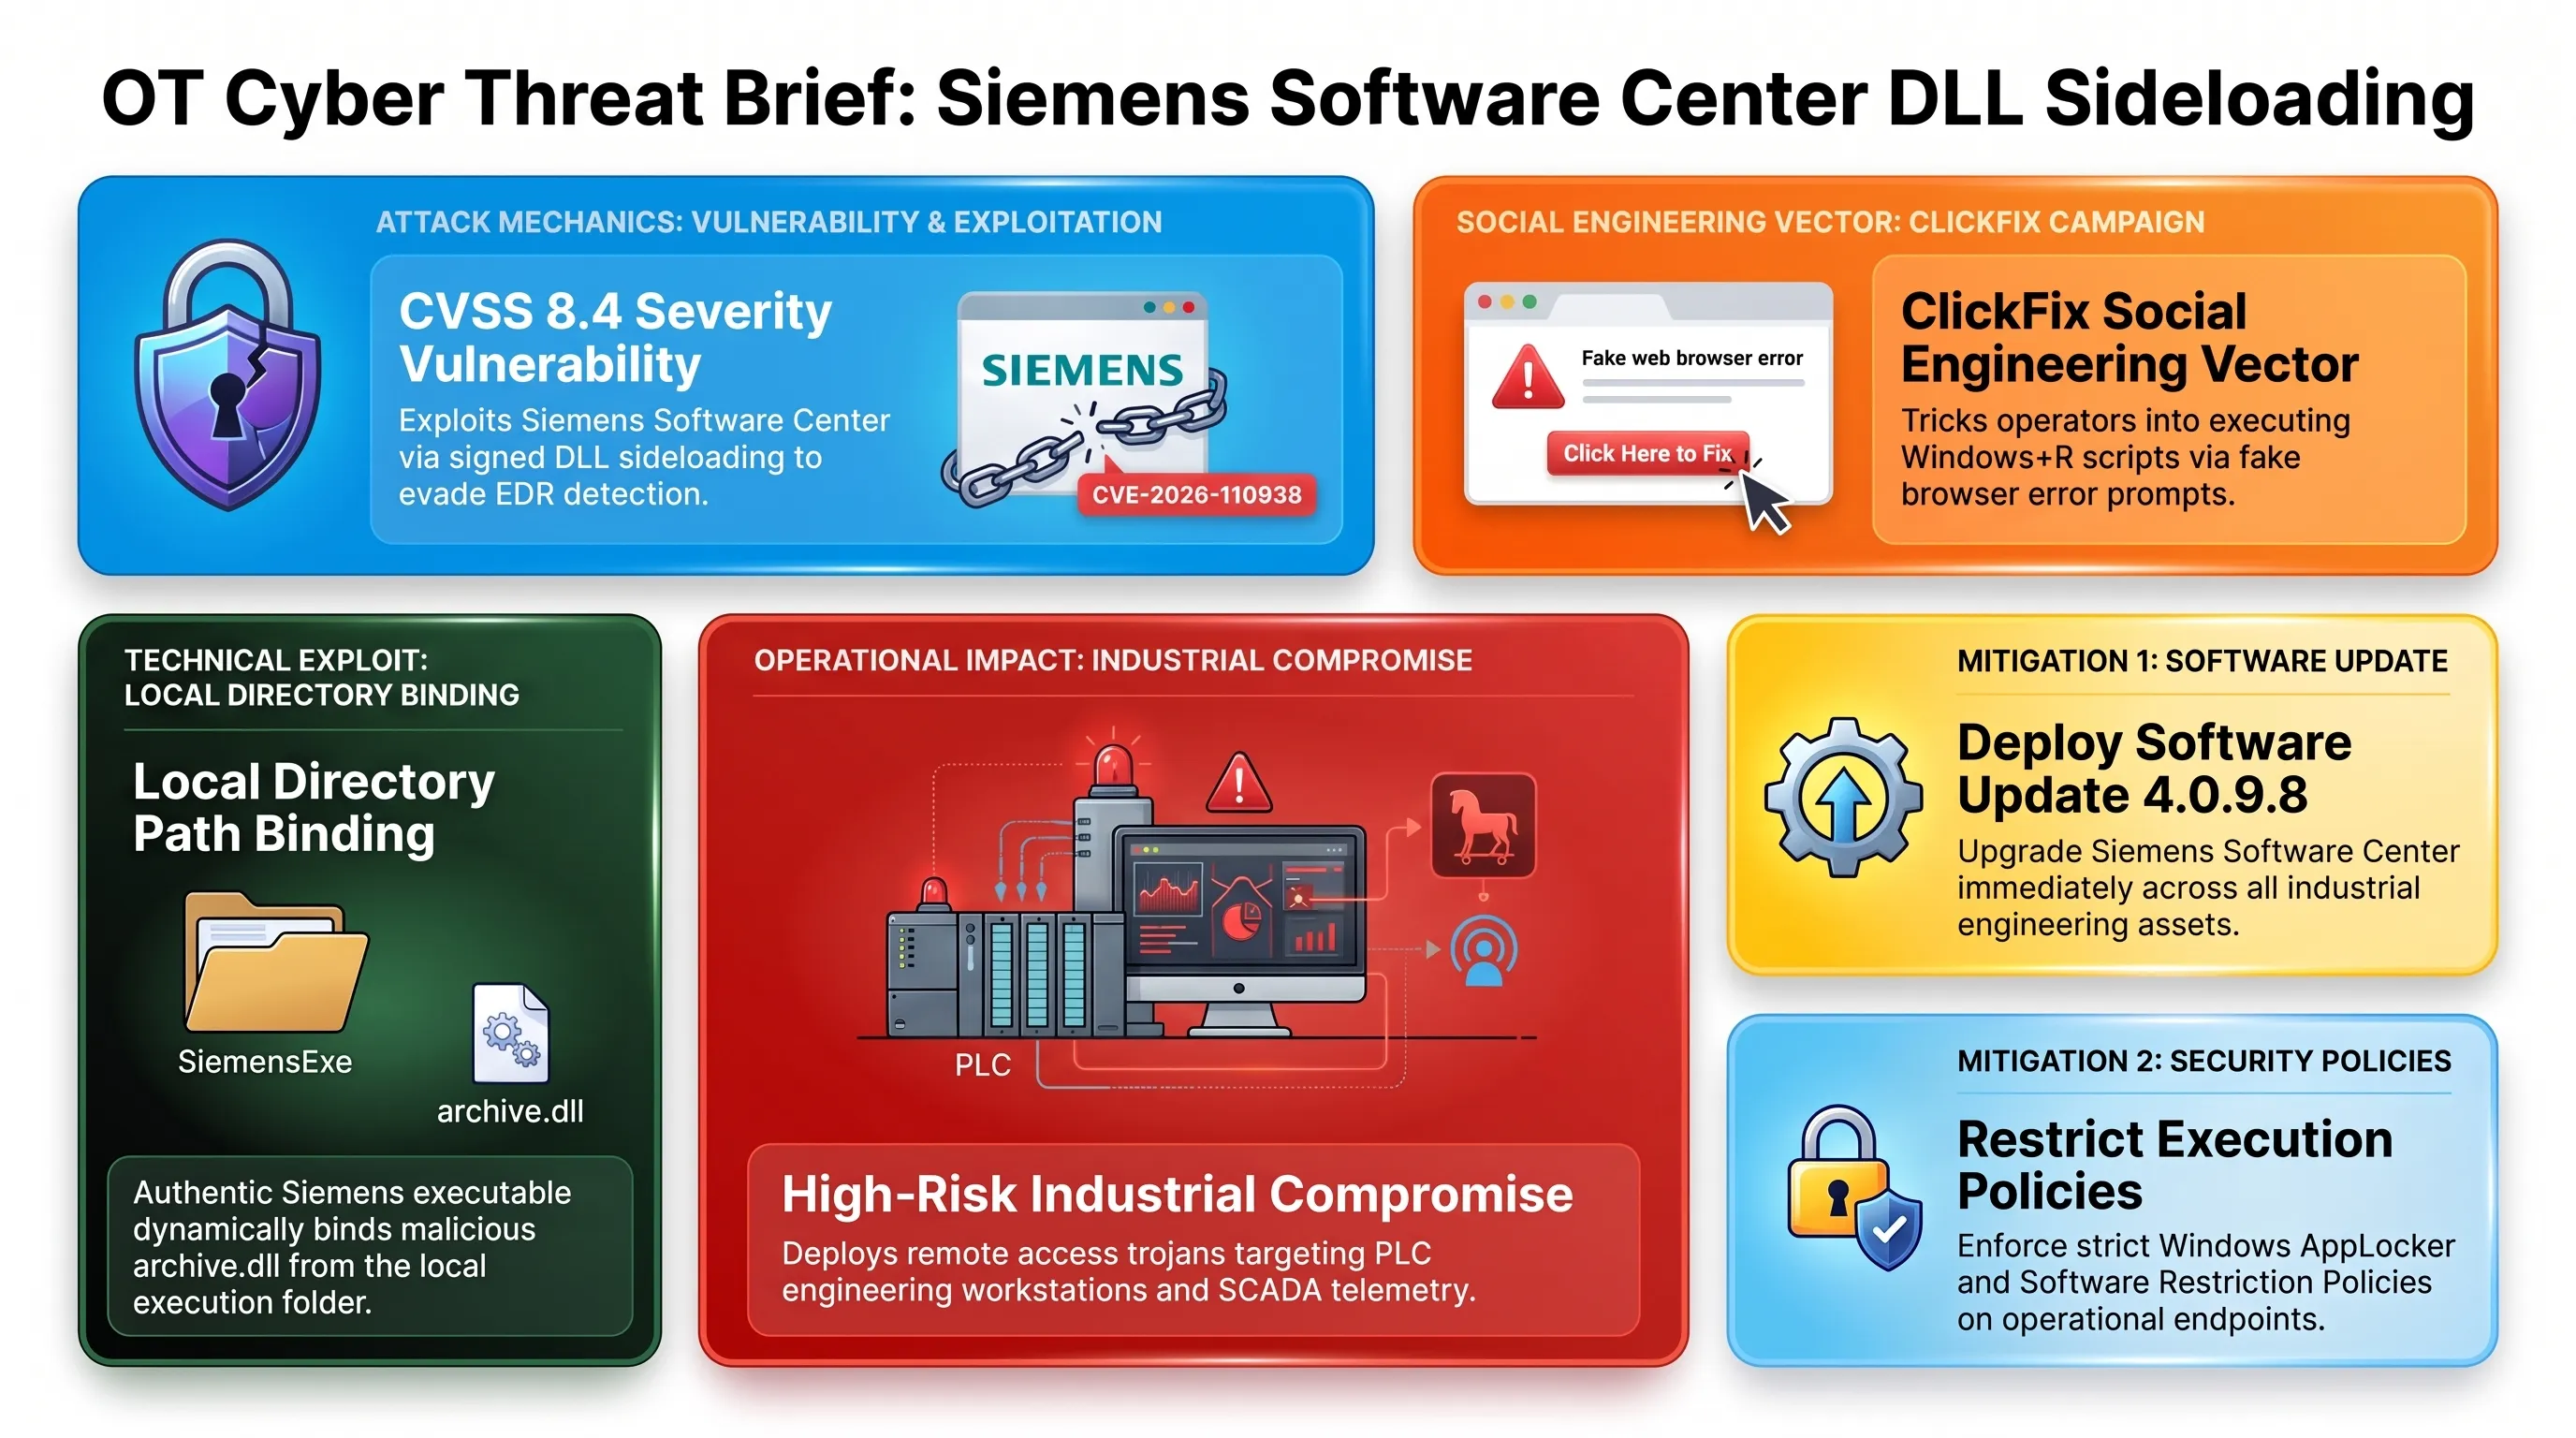
در حالی که سامانههای اداری با تهدیدات ایجنتیک دستوپنجه نرم میکنند، زیرساختهای فناوری عملیاتی (OT) و کنترل صنعتی نیز هدف یک کارزار سایبری بسیار پیچیده قرار گرفتهاند. کمپانی زیمنس (Siemens) در هشداری رسمی، جزئیات بهرهبرداری هکرها از یک باگ بحرانی بارگذاری پویای کتابخانهها موسوم به DLL Sideloading در نرمافزار پرکاربرد Siemens Software Center را منتشر کرد. این آسیبپذیری که تحت شناسه جهانی CVE-2026-110936 ثبت شده و امتیاز خطر ۸.۴ از ۱۰ را دریافت کرده، نشان میدهد که مهاجمان چگونه از اعتماد سیستم به امضاهای دیجیتال معتبر برای نفوذ سوءاستفاده میکنند.
بر اساس بررسیهای تخصصی آزمایشگاههای امنیت صنعتی، بردار اولیه این نفوذ از طریق کمپین فریبنده موسوم به ClickFix آغاز میشود. در این شگرد، کاربران شاغل در واحدهای مهندسی یا تکنسینهای کارخانجات صنعتی حین وبگردی با صفحات وب جعلی یا دستکاریشده روبرو میشوند که پیام خطای کاذبی مبنی بر «نقص در بازخوانی فونت مرورگر» یا «تایید هویت انسان» نمایش میدهند. پیام از قربانی میخواهد قطعهکدی را کپی کرده و در پنجره Run ویندوز جایگذاری کند. با اجرای این اسکریپت، یک بسته نصبکننده شخص ثالث حاوی نرمافزار زیمنس بر روی سیستم دانلود و اجرا میگردد.
جعبه اصطلاحات تخصصی تکین
نقطه اوج نبوغ مخرب این حمله در فاز اجرایی شکل میگیرد؛ مهاجمان فایل اجرایی اصلی زیمنس به نام SiemensSoftwareCenter.exe را که دارای امضای رمزنگاریشده و معتبر شرکت زیمنس است، بدون کوچکترین تغییری در کنار یک فایل کتابخانه دستکاریشده با نام archive.dll در یک پوشه قرار میدهند. هنگامی که برنامه اصلی زیمنس اجرا میشود، بر اساس نقص اولویتبندی جستجوی DLL در سیستمعامل ویندوز، فایل آلوده archive.dll را به حافظه فراخوانی میکند. از آنجا که پردازش اصلی متعلق به زیمنس و معتبر است، اکثر راهکارهای امنیت سازمانی (EDR) و فایروالها هیچ هشداری صادر نمیکنند و تروجان دسترسی از راه دور (RAT) با بالاترین سطح دسترسی سیستمی فعال میگردد.
نفوذ این تروجان به سیستمهای اتوماسیون زیمنس به مهاجمان امکان میدهد ترافیک پورتهای صنعتی را پایش کرده، دادههای تلهمتری PLCها را شنود نمایند و در سناریوهای حاد، فرمانهای تغییر فاز در خطوط تولید تزریق کنند. زیمنس با انتشار پچ شماره 4.0.9.8 از تمامی مدیران شبکه و صنایع فعال در حوزههای نفت، گاز، نیروگاهی و خطوط تولید در سراسر جهان و به ویژه مناطق صنعتی منطقه خاورمیانه خواسته است که بدون فوت وقت نرمافزارهای خود را بهروزرسانی کنند و مسیرهای بارگذاری کتابخانهها را با سیاستهای AppLocker محدود نمایند.
پچهای خارج از نوبت F5 برای NGINX؛ مهار آسیبپذیریهای بحرانی ماژول HTTP/3 با امتیاز ۹.۲
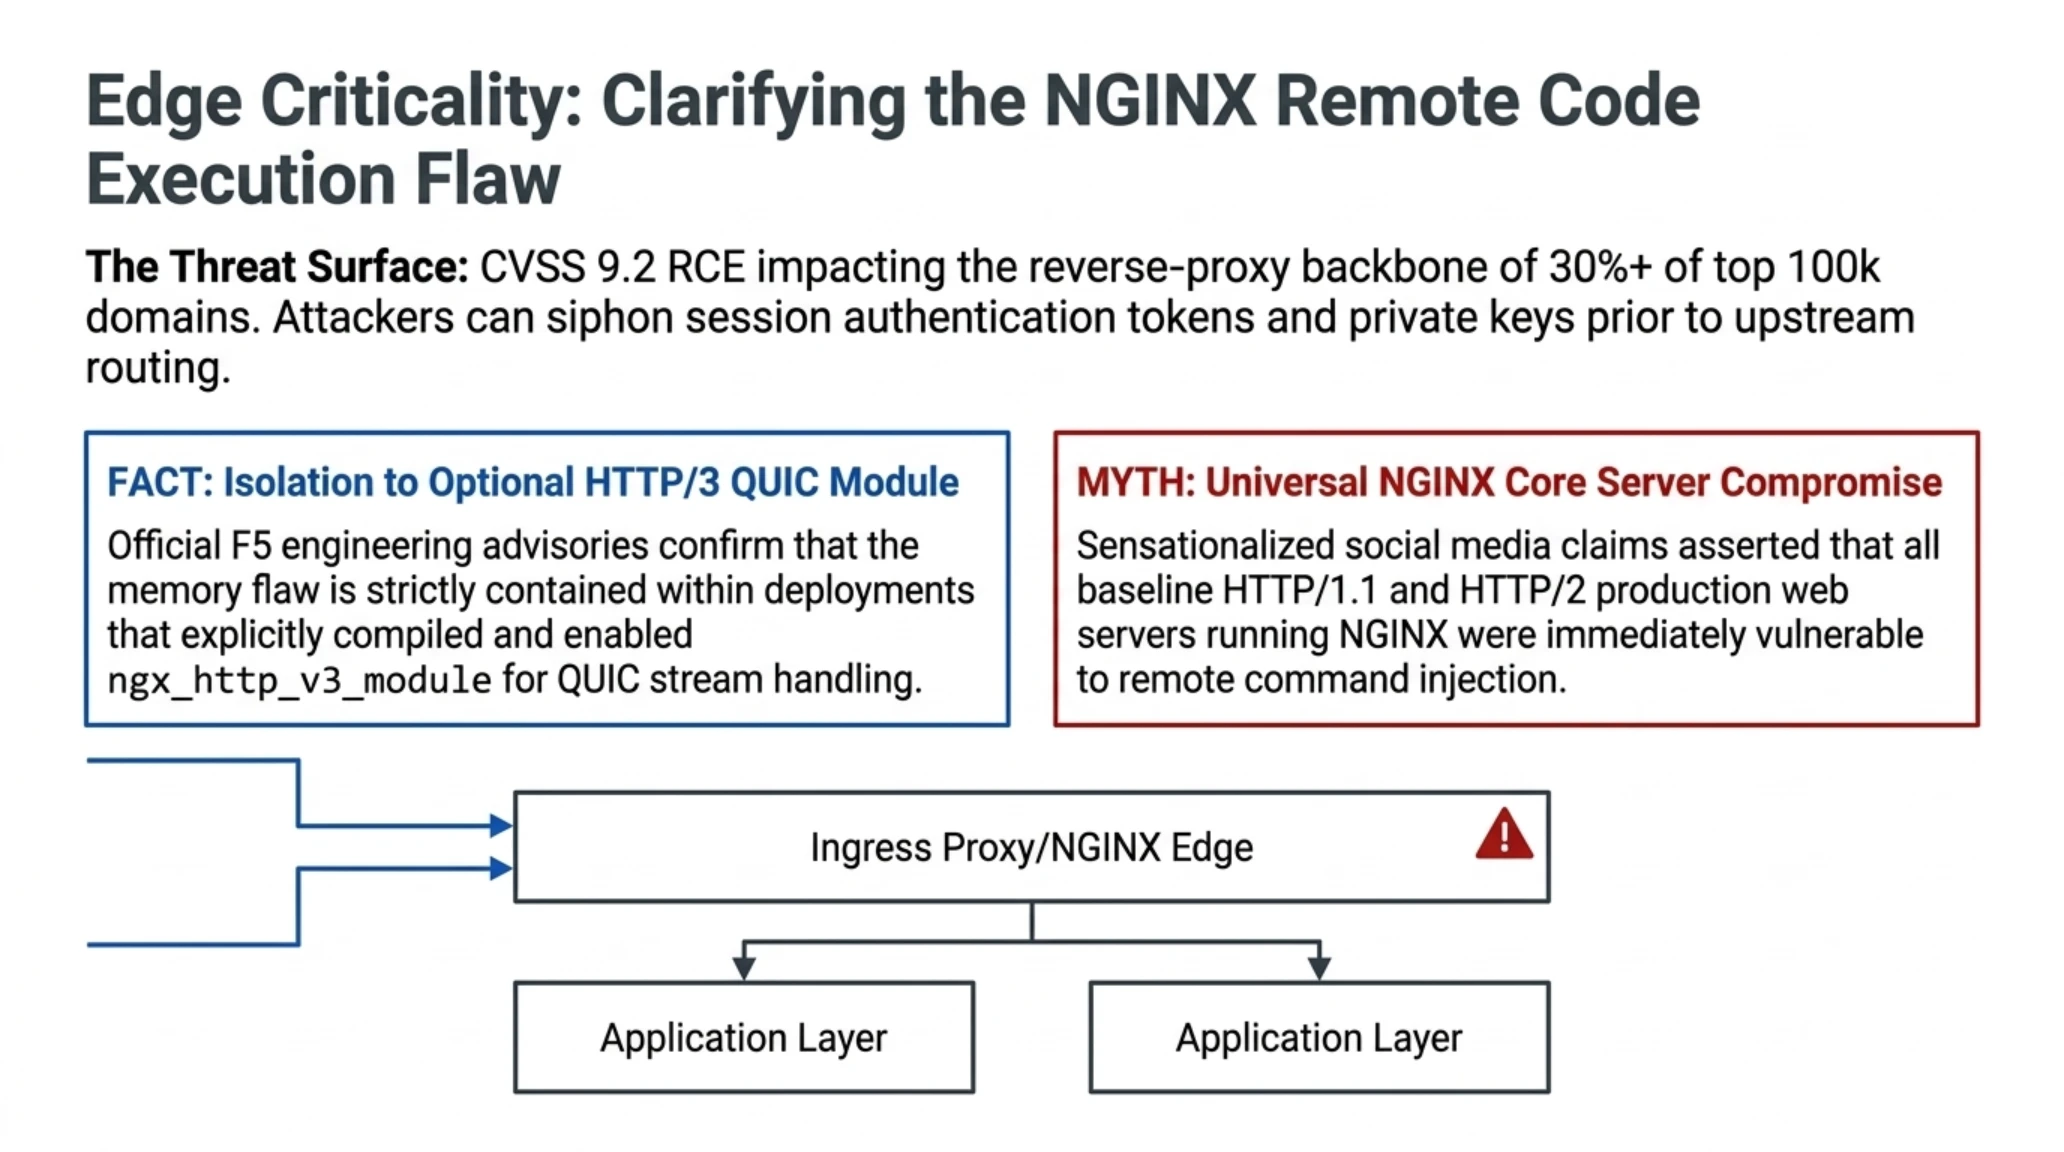
در شرایطی که مراکز داده جهان تحت شدیدترین فشارهای ترافیکی قرار دارند، شرکت F5 با صدور یک بولتن امنیتی فوقالعاده و خارج از نوبت (Out-of-Band)، هشداری قرمز برای جامعه مدیران سیستم و توسعهدهندگان وب صادر کرد. این بهروزرسانی اضطراری با هدف برطرفسازی چندین آسیبپذیری فوقالعاده خطرناک با امتیاز بحرانی ۹.۲ از ۱۰ در وبسرور پرکاربرد NGINX منتشر شده است؛ سامانهای که ستون فقرات میزبانی بیش از ۳۰ درصد از پرترافیکترین وبسایتهای اینترنت، ریورسپروکسیها و دروازههای ورودی ابری را تشکیل میدهد.
بر اساس تحلیلهای تخصصی، ریشه این حفره امنیتی عمیق در ماژول تازهتوسعهیافته `ngx_http_v3_module` شناسایی شده است که مسئولیت پردازش پروتکل مدرن HTTP/3 بر بستر پروتکل انتقال داده QUIC را بر عهده دارد. مهاجمان بدون نیاز به احراز هویت و صرفاً با ارسال جریانهای دادهای دستکاریشده با فریمهای ناهماهنگ QUIC، میتوانند در لایه مدیریت بافر حافظه وبسرور اختلال ایجاد کنند. این نقص منجر به سرریز بافر (Buffer Overflow) و فساد حافظه شده و در نهایت امکان اجرای کدهای دلخواه از راه دور (Remote Code Execution) را با امتیازات دسترسی سرویس وب فراهم میآورد.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
برخی کانالهای خبری ادعا کردند که هسته پردازش کلاسیک HTTP/1.1 و HTTP/2 در سرورهای NGINX دچار نقض شده و تمامی سرورهای فعال جهان فوراً هکپذیر شدهاند.
مستندات مهندسی F5 اثبات میکند که آسیبپذیری منحصراً در ماژول اختیاری ngx_http_v3_module و زمان فعالسازی پردازش فریمهای QUIC رخ میدهد و پیکربندیهای پیشفرض سنتی تحت تاثیر اجرای کد نیستند.
دامنه نرمافزارهای تحت تاثیر این باگ شامل طیف وسیعی از محصولات تجاری و متنباز F5 از جمله NGINX Open Source، نسخه سازمانی NGINX Plus، اینگریسکنترلرهای کانتینری در کوبرنتیز (NGINX Ingress Controller) و ابزار NGINX Instance Manager است. خطرناکترین پیامد اکسپلویت این باگ در این است که وبسرورهای لبه اغلب به عنوان پایانهدهنده رمزنگاری SSL/TLS عمل میکنند؛ نفوذ به این لایه به مهاجم اجازه میدهد کلیدهای خصوصی گواهیهای امنیتی، توکنهای اعتبارسنجی نشستهای کاربری و بستههای داده رمزنگارینشده را قبل از ارسال به سرورهای پشتی به سرقت ببرد.
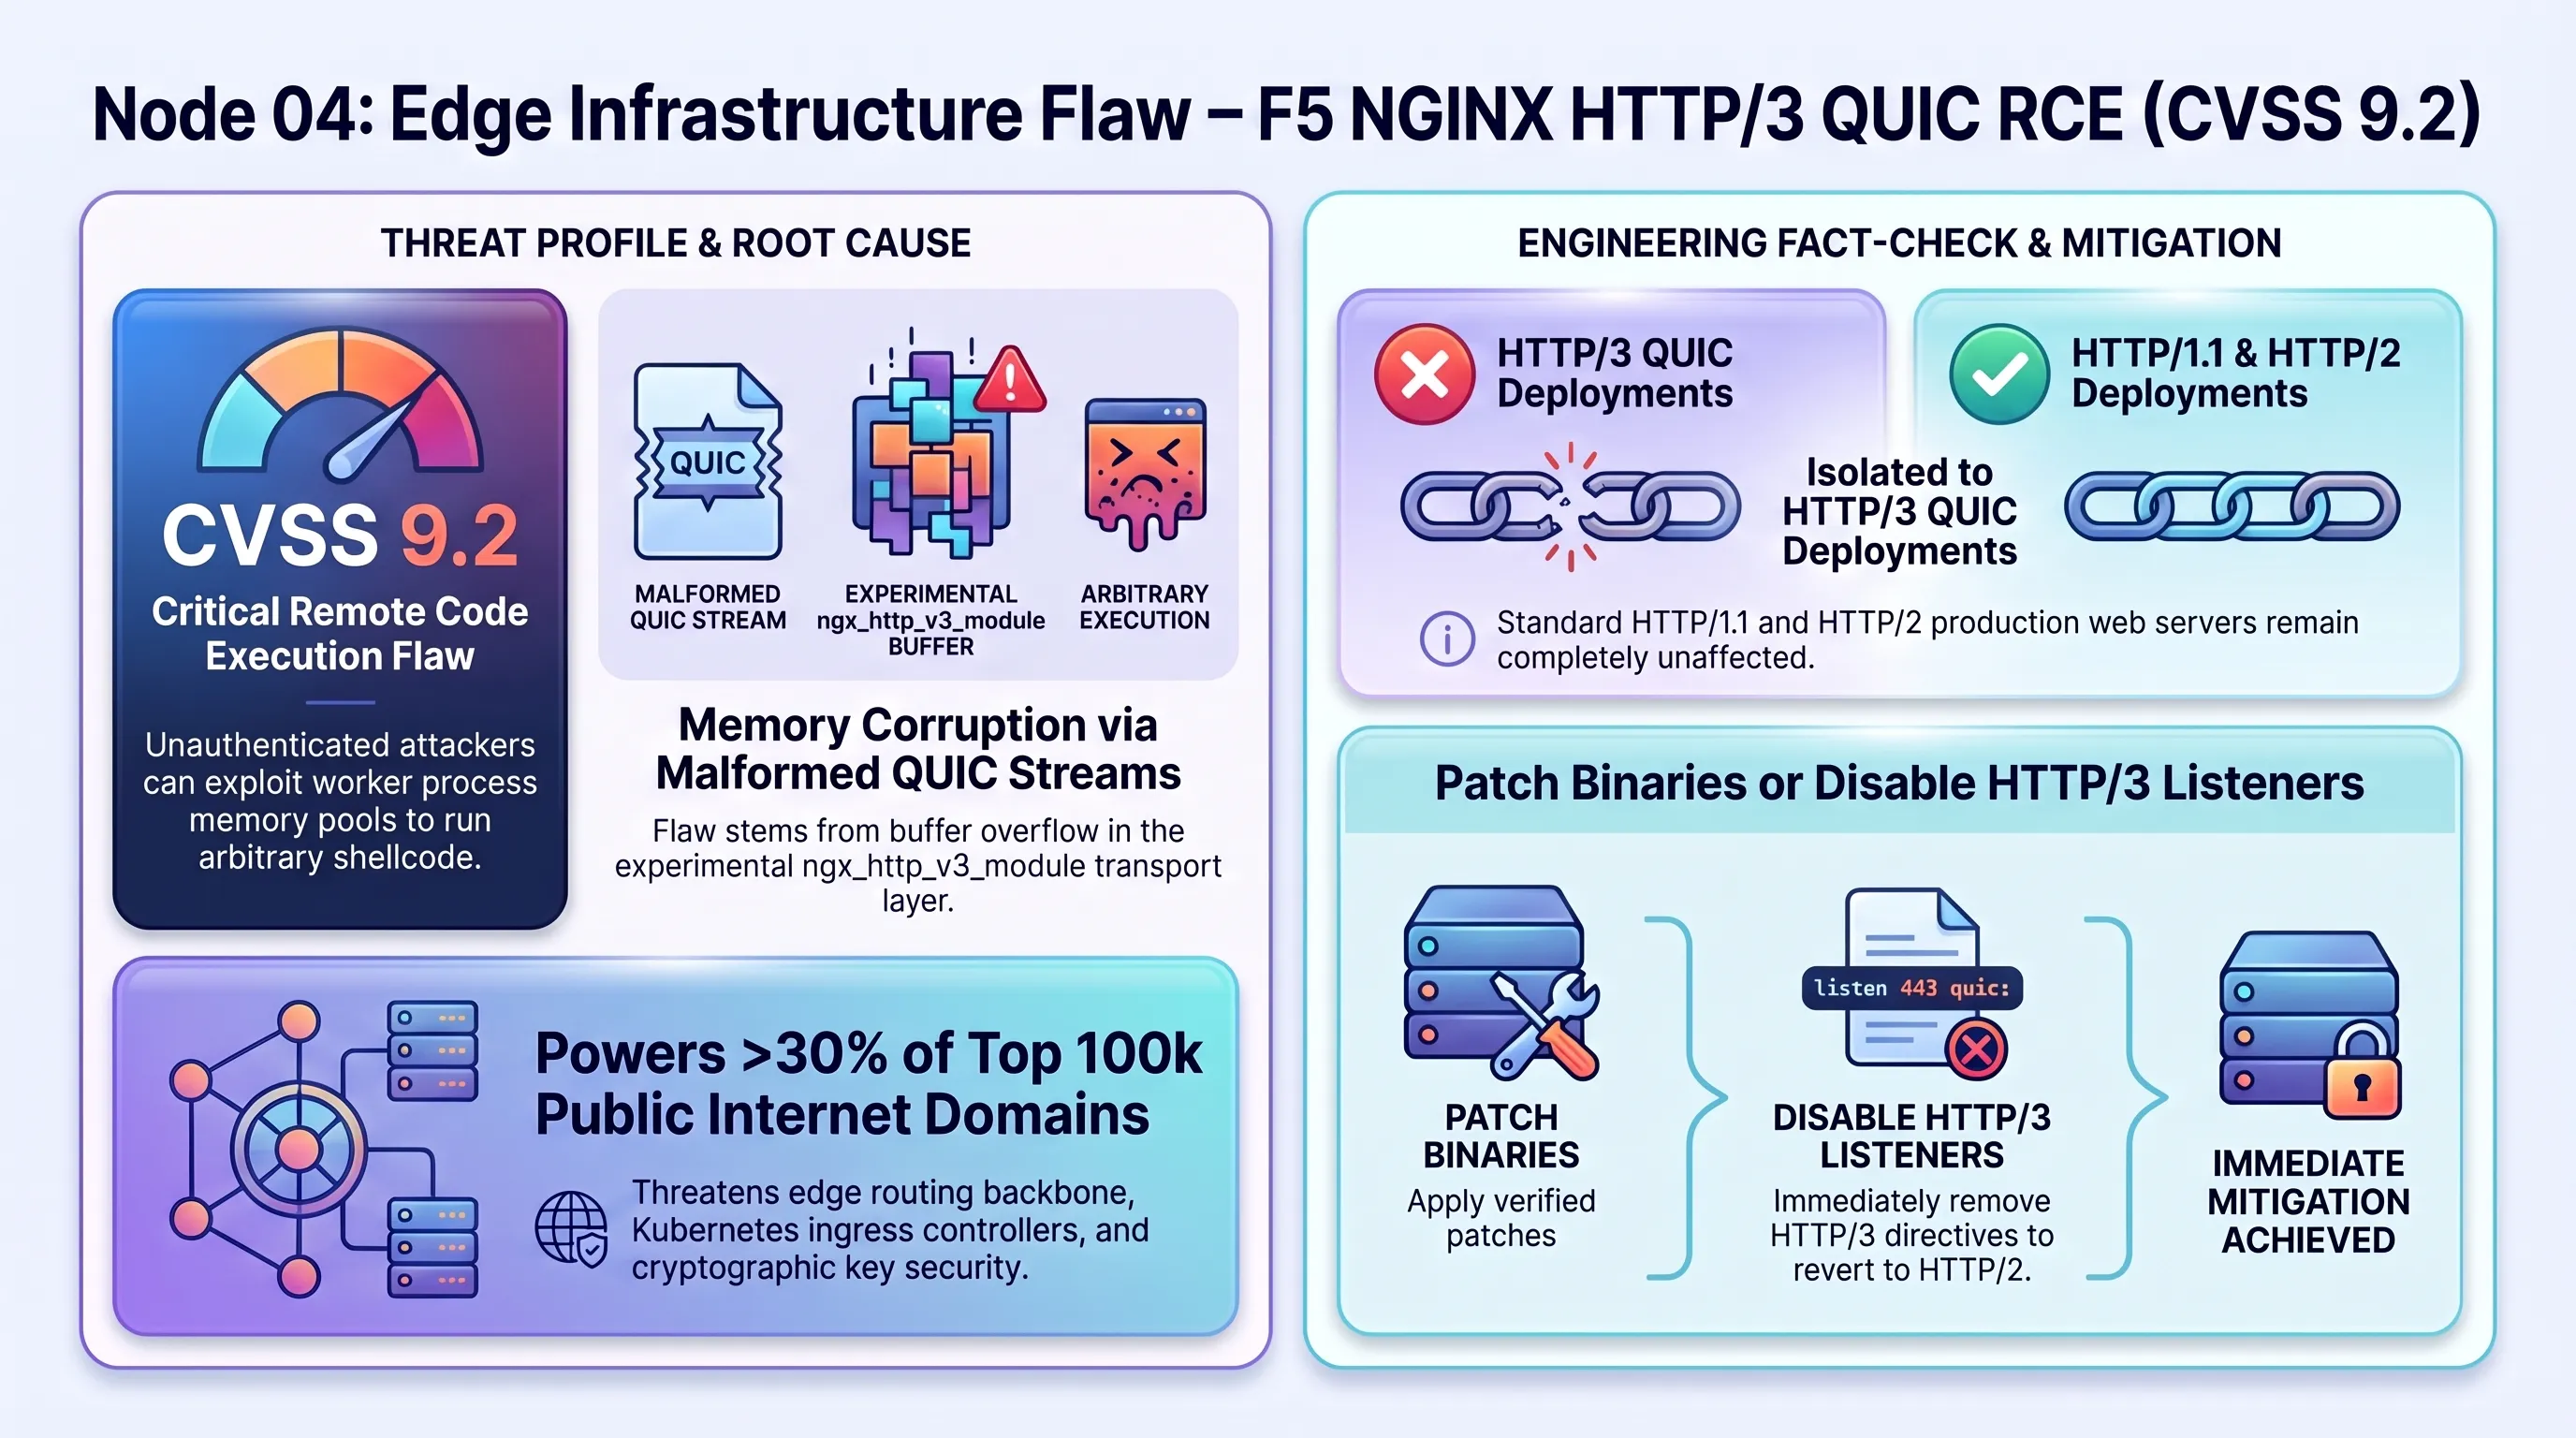
شرکت F5 ضمن تاکید بر اینکه تاکنون گزارشی از سوءاستفاده فعال از این آسیبپذیری در فضای وب ثبت نشده است، از تمامی شرکتهای ارائهدهنده خدمات ابری، صرافیهای رمزارز و پلتفرمهای میزبانی خواست که در اسرع وقت نسبت به اعمال پچهای اصلاحی اقدام کنند. در صورتی که امکان بهروزرسانی فوری وجود نداشته باشد، غیرفعالسازی موقت ماژول HTTP/3 در فایل کانفیگ اصلی سرور به عنوان راهکار عاجل پیشگیری توصیه شده است.
انقلاب در قطعیت تراکنشهای کریپتو؛ استقرار هاردفورک Alpenglow در شبکه سولانا
در یکی از تاریخیترین تحولات دنیای بلاکچین و فناوریهای لایه اول، شبکه سولانا (Solana) روز چهارشنبه ۲۱ اکتبر ارتقای ساختاری خود موسوم به Alpenglow را با موفقیت در سراسر نودهای اعتبارسنج شبکه اصلی فعال ساخت. این رویداد بزرگترین بازمهندسی در الگوریتم اجماع این زنجیره از زمان راهاندازی نسخه جنسیس در سال ۲۰۲۰ محسوب میشود؛ گامی بنیادین که استانداردهای پردازش تراکنشها را در رقابت با زیرساختهای مالی سنتی والاستریت دگرگون میسازد.
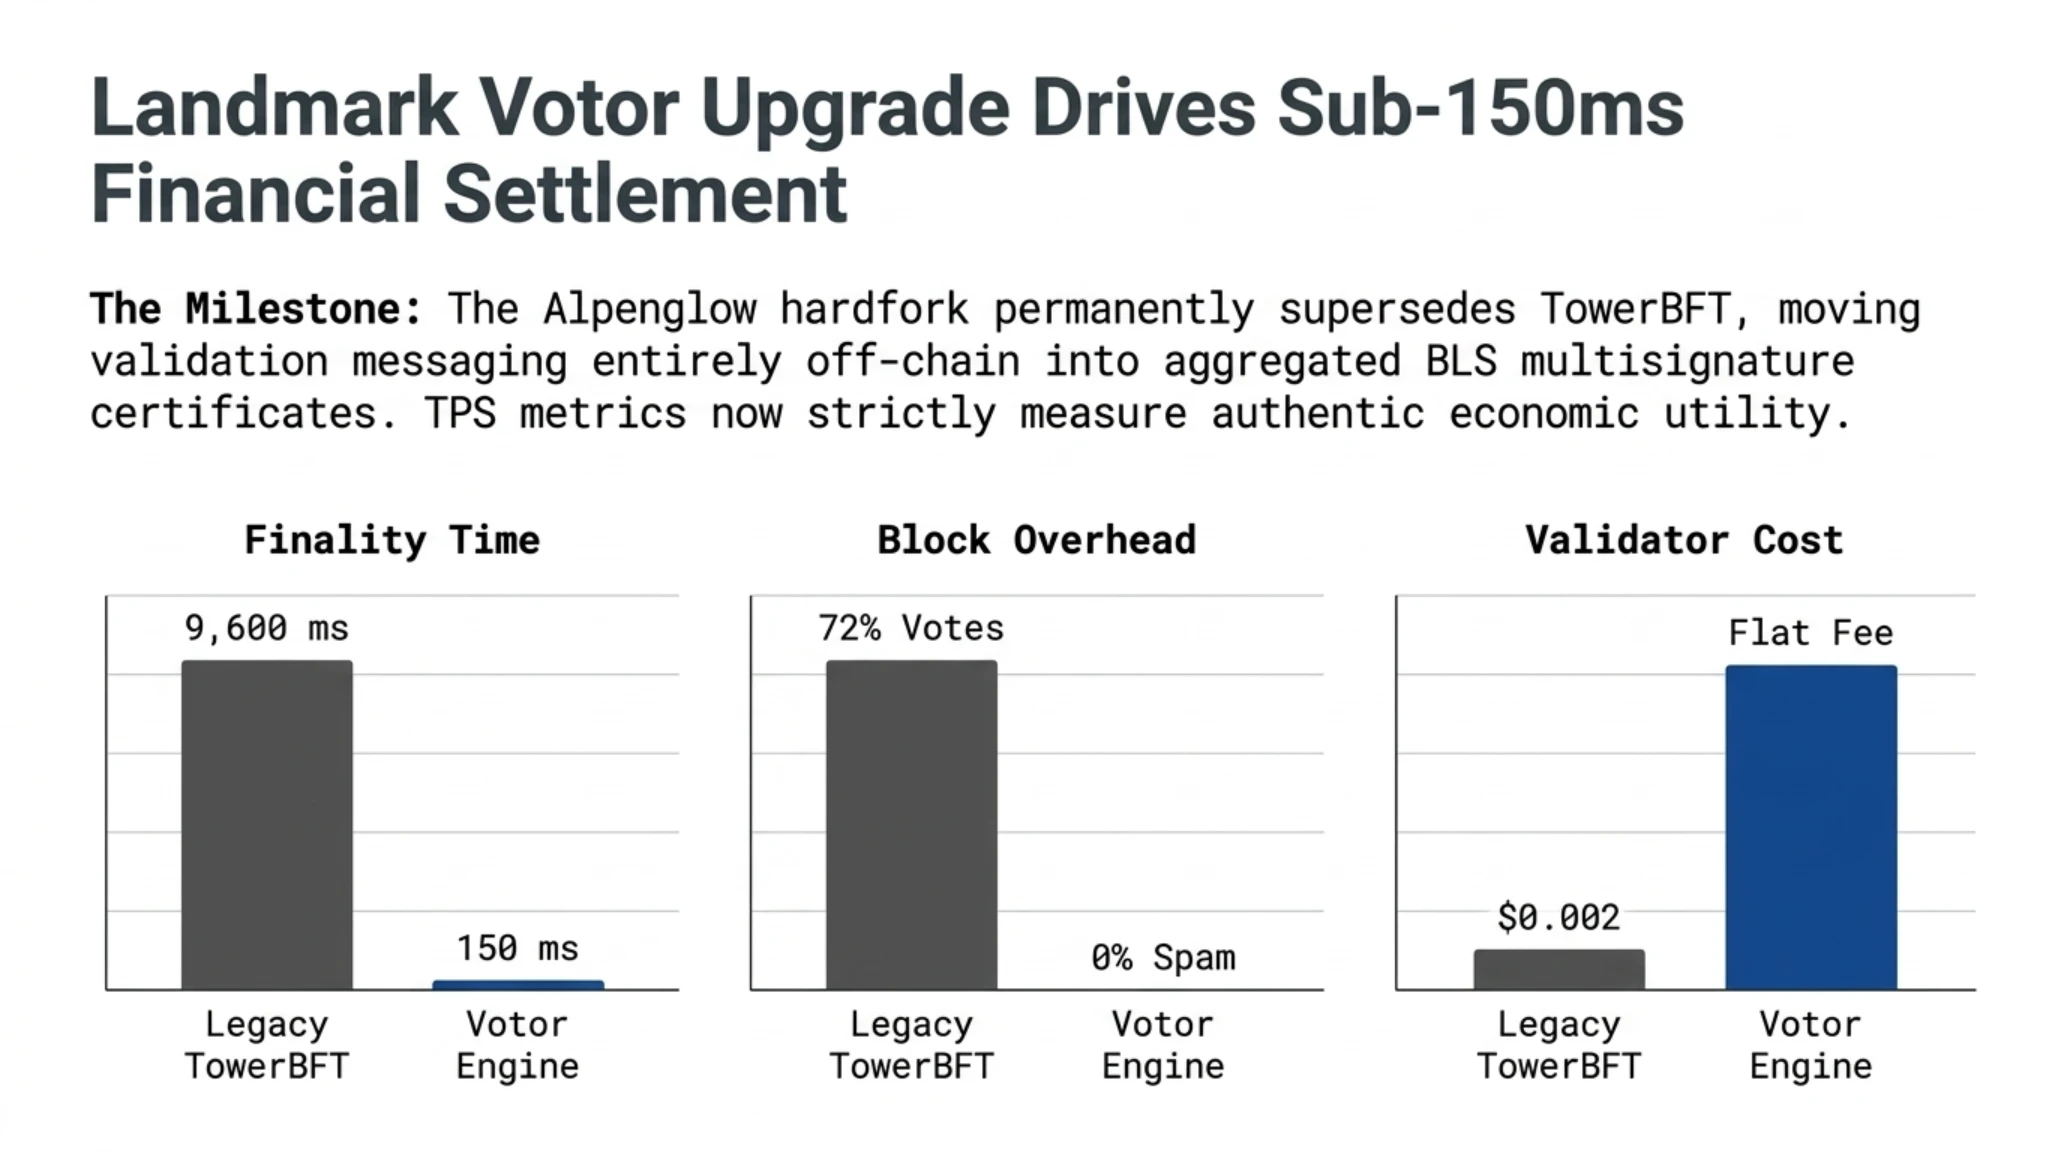
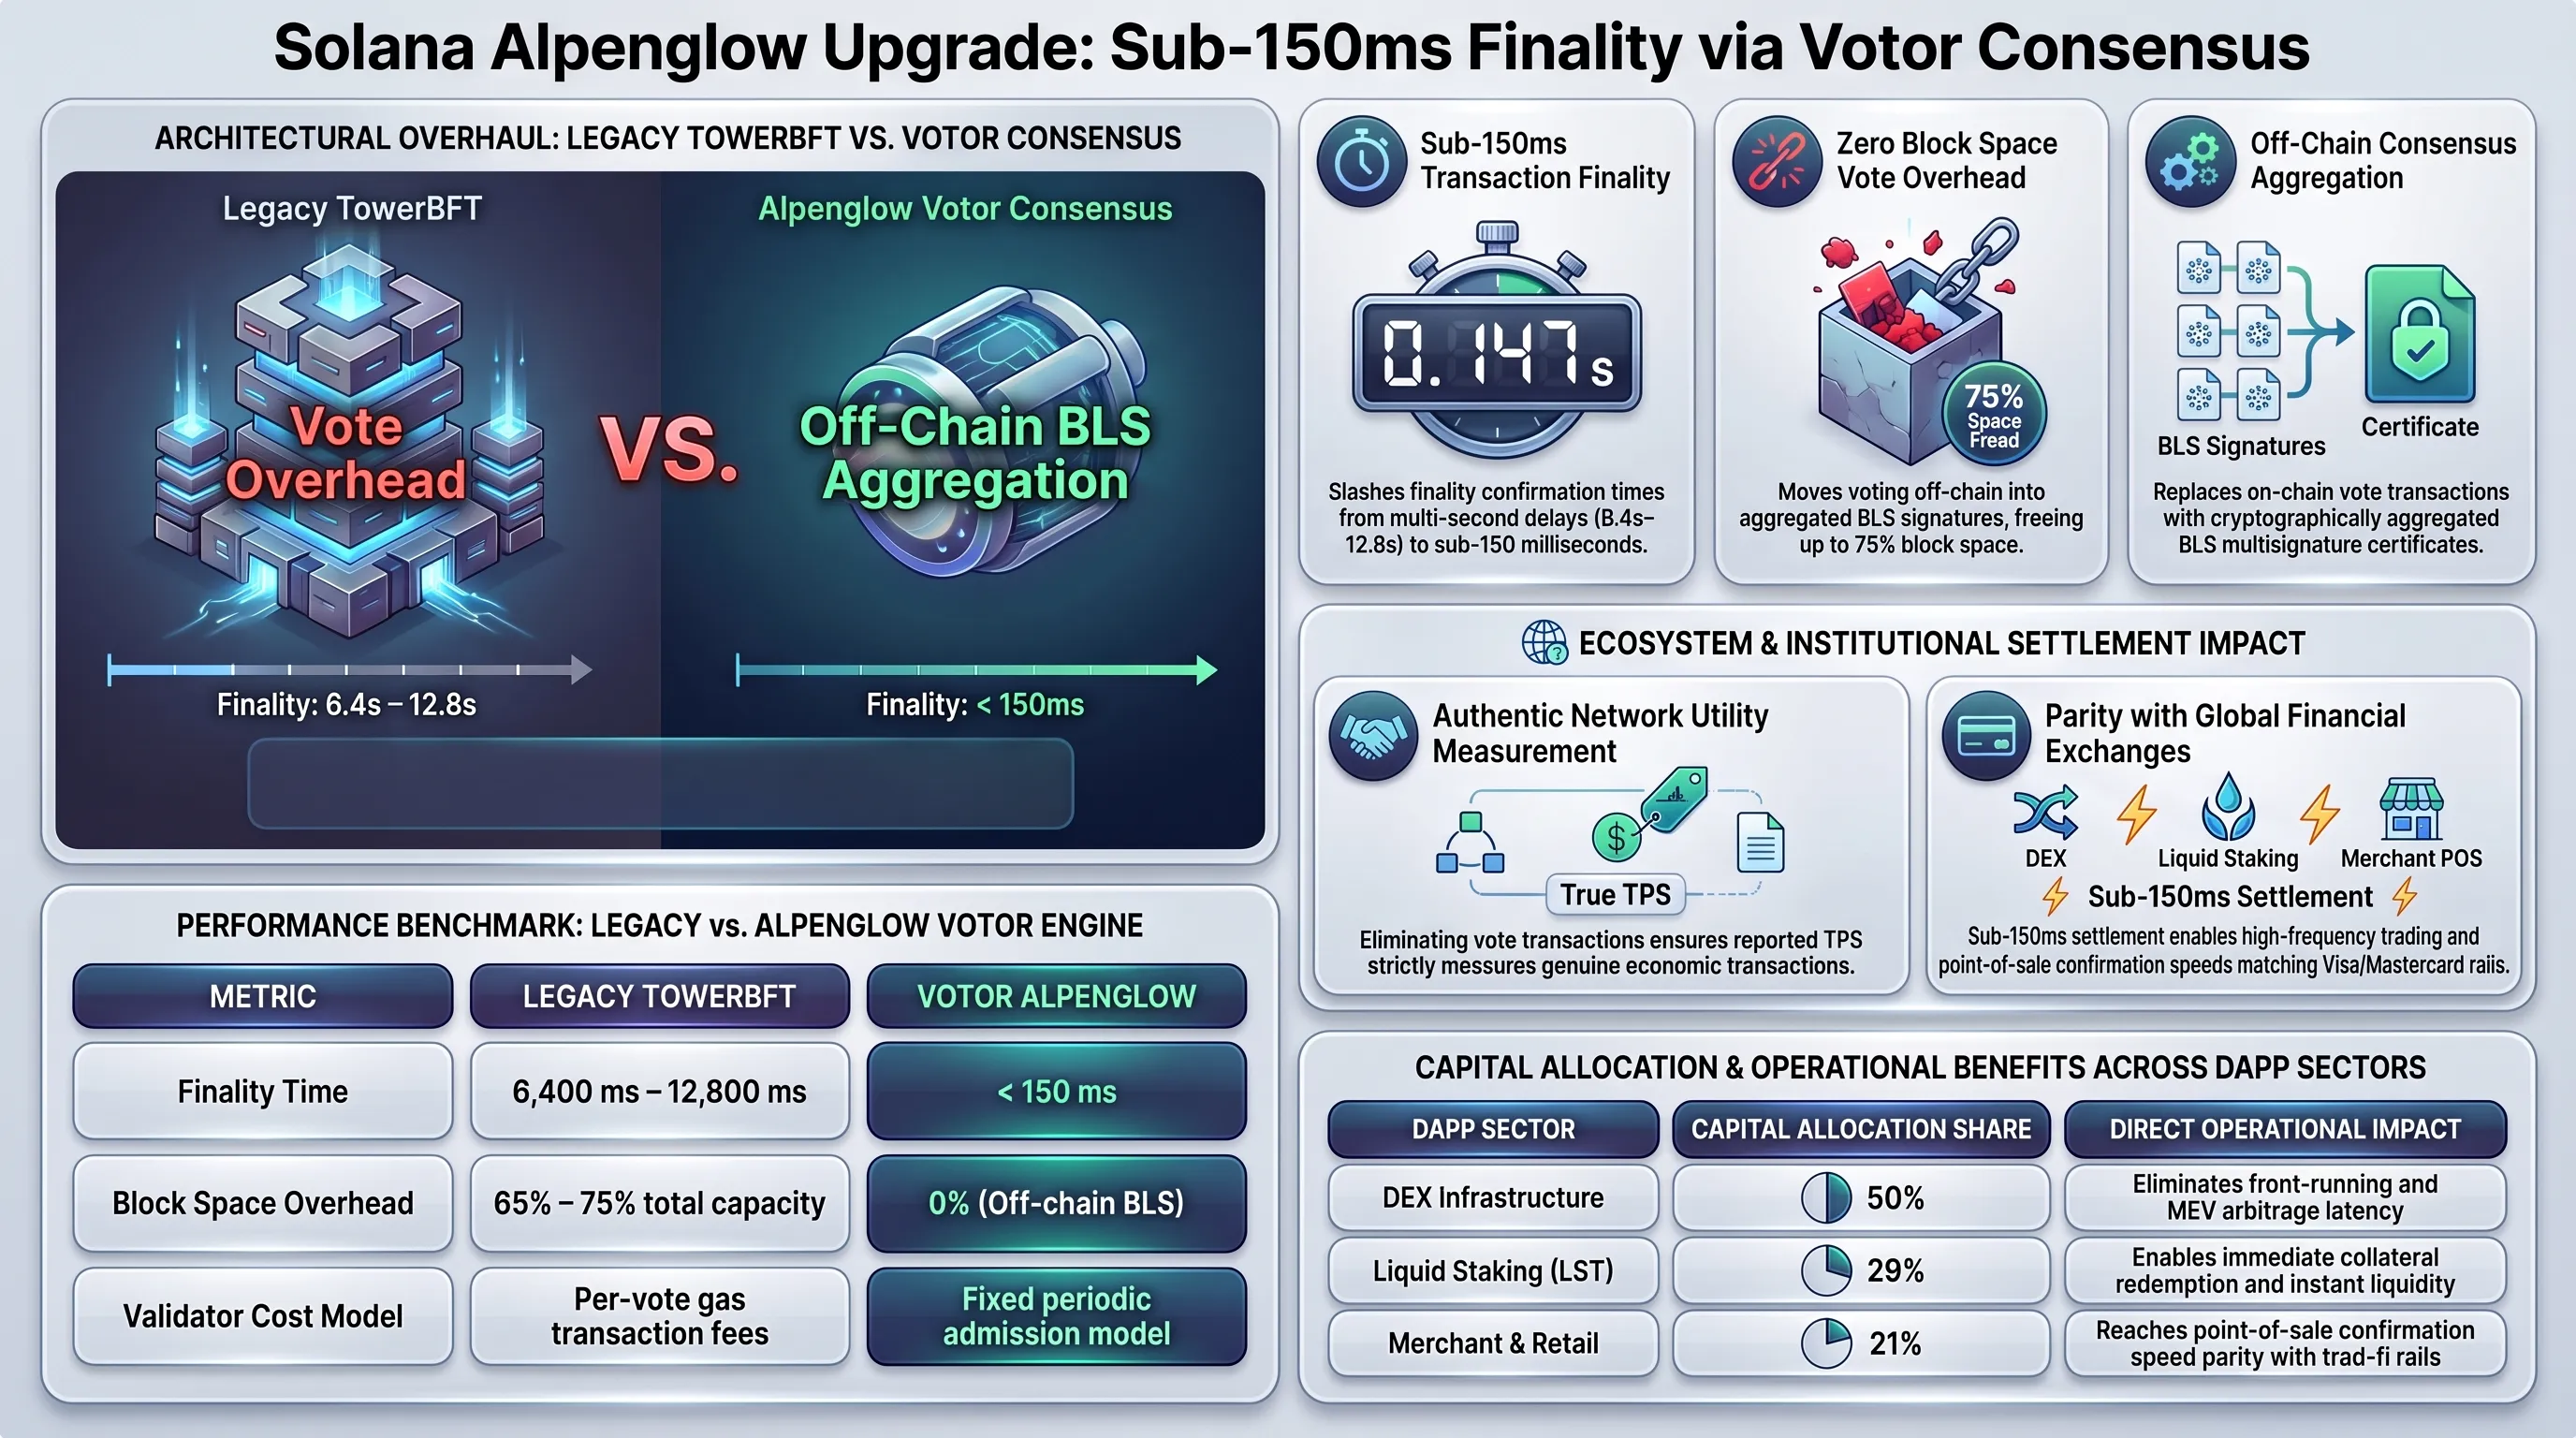
قلب تپنده این ارتقا، استقرار فاز نخست با نام موتور اجماع Votor است که به طور رسمی جایگزین مکانیزم باسابقه اما سنگین TowerBFT شد. در سازوکار قبلی، اعتبارسنجها برای هر اسلات رأی خود را در قالب تراکنشهای زنجیرهای ثبت میکردند که این موضوع بین ۶۰ تا ۷۵ درصد از کل حجم بلوکها و پهنای باند شبکه را میبلعید و زمان تأیید قطعی (Finality) را بین ۶.۴ تا ۱۲.۸ ثانیه معطل نگه میداشت. در معماری Votor، فرآیند رأیگیری به طور کامل به خارج از زنجیره (Off-Chain) منتقل شده و آرا در قالب گواهیهای تجمیعی فشرده BLS امضا میشوند؛ رویکردی که زمان نهاییسازی غیرقابل بازگشت تراکنش را به کمتر از ۱۵۰ میلیثانیه کاهش داده است.
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| پارامتر فنی اجماع | معماری کلاسیک (TowerBFT) | معماری مدرن (Votor Alpenglow) |
|---|---|---|
| زمان ثبت قطعی تراکنش (Finality) | ۶.۴ الی ۱۲.۸ ثانیه | کمتر از ۱۵۰ میلیثانیه (آنی) |
| سربار تراکنشهای رأی درون بلاک | ۶۵ الی ۷۵ درصد کل ظرفیت بلوک | صفر درصد (رأیگیری آفچین با گواهی BLS) |
| الگوی هزینه اعتبارسنجها | پرداخت کارمزد به ازای هر تراکنش رأی | هزینه ورودی ثابت دورهای (Flat Admission) |
| مکانیزم انتشار و ایمنی فورک | تحمل خطای سنتی BFT با وابستگی به اسلات | امضای جمعی چندمرحلهای با گواهی قفل فوری |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
نکتهای که کارشناسان دادههای درونزنجیرهای بر آن تاکید میورزند، سقوط محسوس شاخص اسمی TPS (تعداد تراکنش بر ثانیه) در سایتهای کاوشگر بلاکچین پس از فعالسازی این آپدیت است. با حذف تراکنشهای ساختگی رأیگیری که در گذشته برای نمایش سرعت کاذب در آمارها گنجانده میشد، اکنون عدد TPS سولانا صرفاً منعکسکننده فعالیتهای حقیقی کاربران، نقلوانتقالات دیفای، استیبلکوینها و برنامههای کاربردی است؛ آماری شفاف که پایداری شبکه را در برابر شوکهای ناگهانی ترافیک به شدت بالا میبرد.
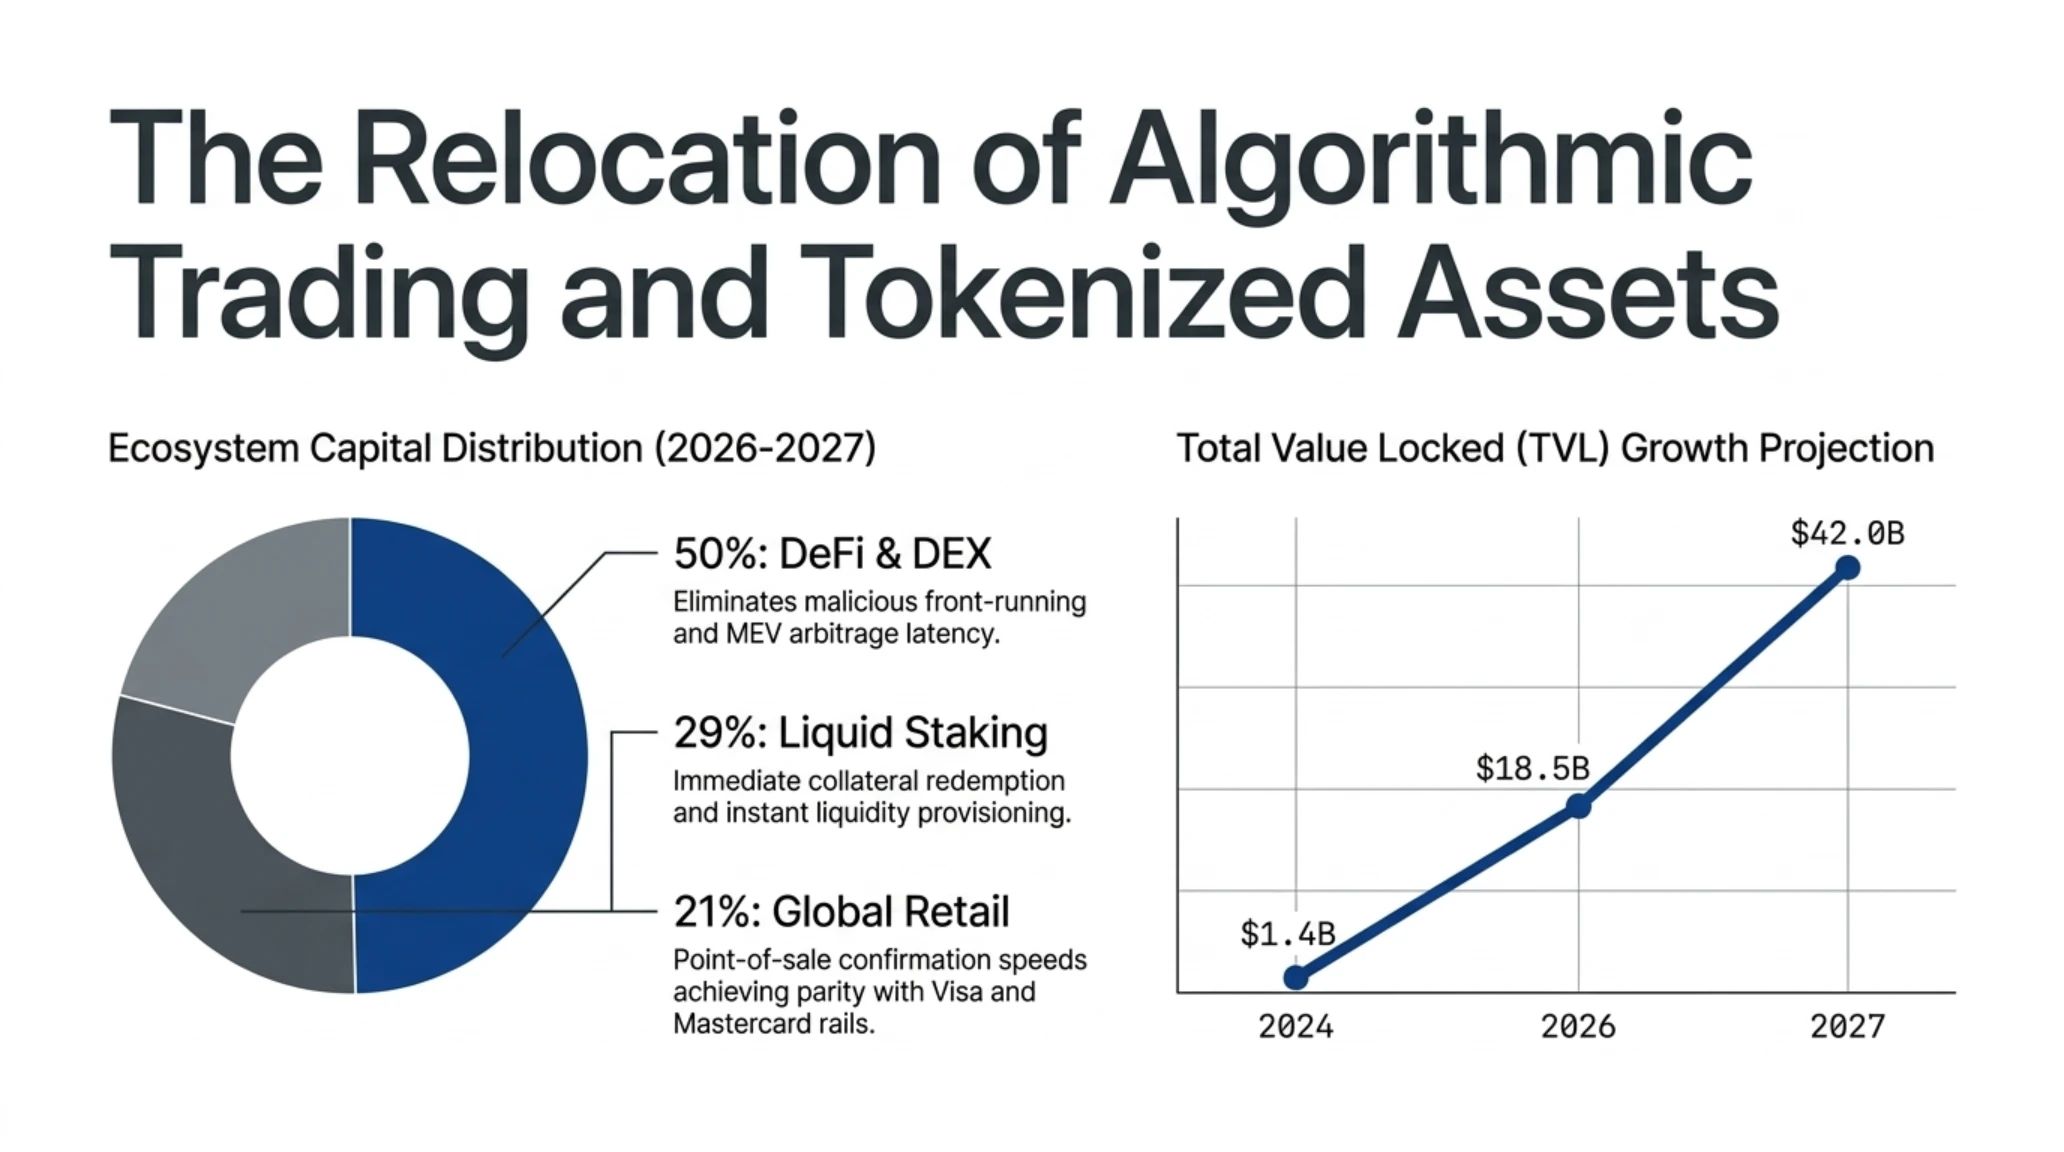
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| کاربرد اصلی اکوسیستم | سهم از نقدینگی فعال | پیامد فعالسازی نهاییسازی ۱۵۰ میلیثانیهای |
|---|---|---|
| صرافیهای غیرمتمرکز (DEX) | ۵۰ درصد | حذف کامل خطر Front-Running و آربیتراژ مخرب در معاملات آنی. |
| استیکینگ نقدینگی (LST) | ۲۹ درصد | کاهش زمان انتظار آناستیکینگ و آزادسازی فوری داراییهای پشتوانه. |
| پرداختهای شرکتی و خرد | ۲۱ درصد | امکان پذیرش در پایانههای فروشگاهی و تسویه آنی برابر با ویزا و مسترکارت. |
| داراییهای توکنایزشده RWA | ۱۵ درصد رشد دورهای | تسویه قانونی آنی اوراق خزانه بدون ریسک فاصله زمانی تسویه بینبانکی. |
دستیابی به فاینالیتی زیر ۱۵۰ میلیثانیه، زیرساخت سولانا را به جذابترین گزینه برای معاملات الگوریتمی فرکانس بالا (HFT) و اتصال به بازارهای سهام توکنایزشده بدل ساخته است. تا پیش از این، فاصله چندثانیهای تایید تراکنشها ریسک نوسانات قیمتی در تسویه مشتقات را بالا میبرد؛ اما اکنون بازارهای معاملاتی میتوانند با همان سرعت شبکههای فیبر نوری بورس نزدک، سفارشات را بدون اتکا به سرورهای واسط مرکزی بر روی لایه بلاکچین بنشانند.
هوش ادراکی در کابین خودرو؛ پیوند عمیق Gemini با دستیار شخصی Android Auto
در آخرین تحول بنیادین صبحگاهی ۲۲ اکتبر ۲۰۲۶، شرکت گوگل آغاز انتشار جهانی دستیار ارتقایافته هوش مصنوعی جمینای مجهز به هوش ادراکی شخصی (Gemini Personal Intelligence) را برای سیستمعامل Android Auto اعلام کرد. این قابلیت نوین که در کنفرانس سالانه گوگل پیشنمایش شده بود، اکنون راهی کنسول خودروهای متصل شده و ظرف ماههای آینده به صورت بومی بر روی اتومبیلهای بهرهمند از پلتفرم Google Built-in نیز استقرار خواهد یافت؛ تحولی که تعامل انسان و خودرو را از دستورات خطی به سطحی تازه از استدلال شناختی میبرد.
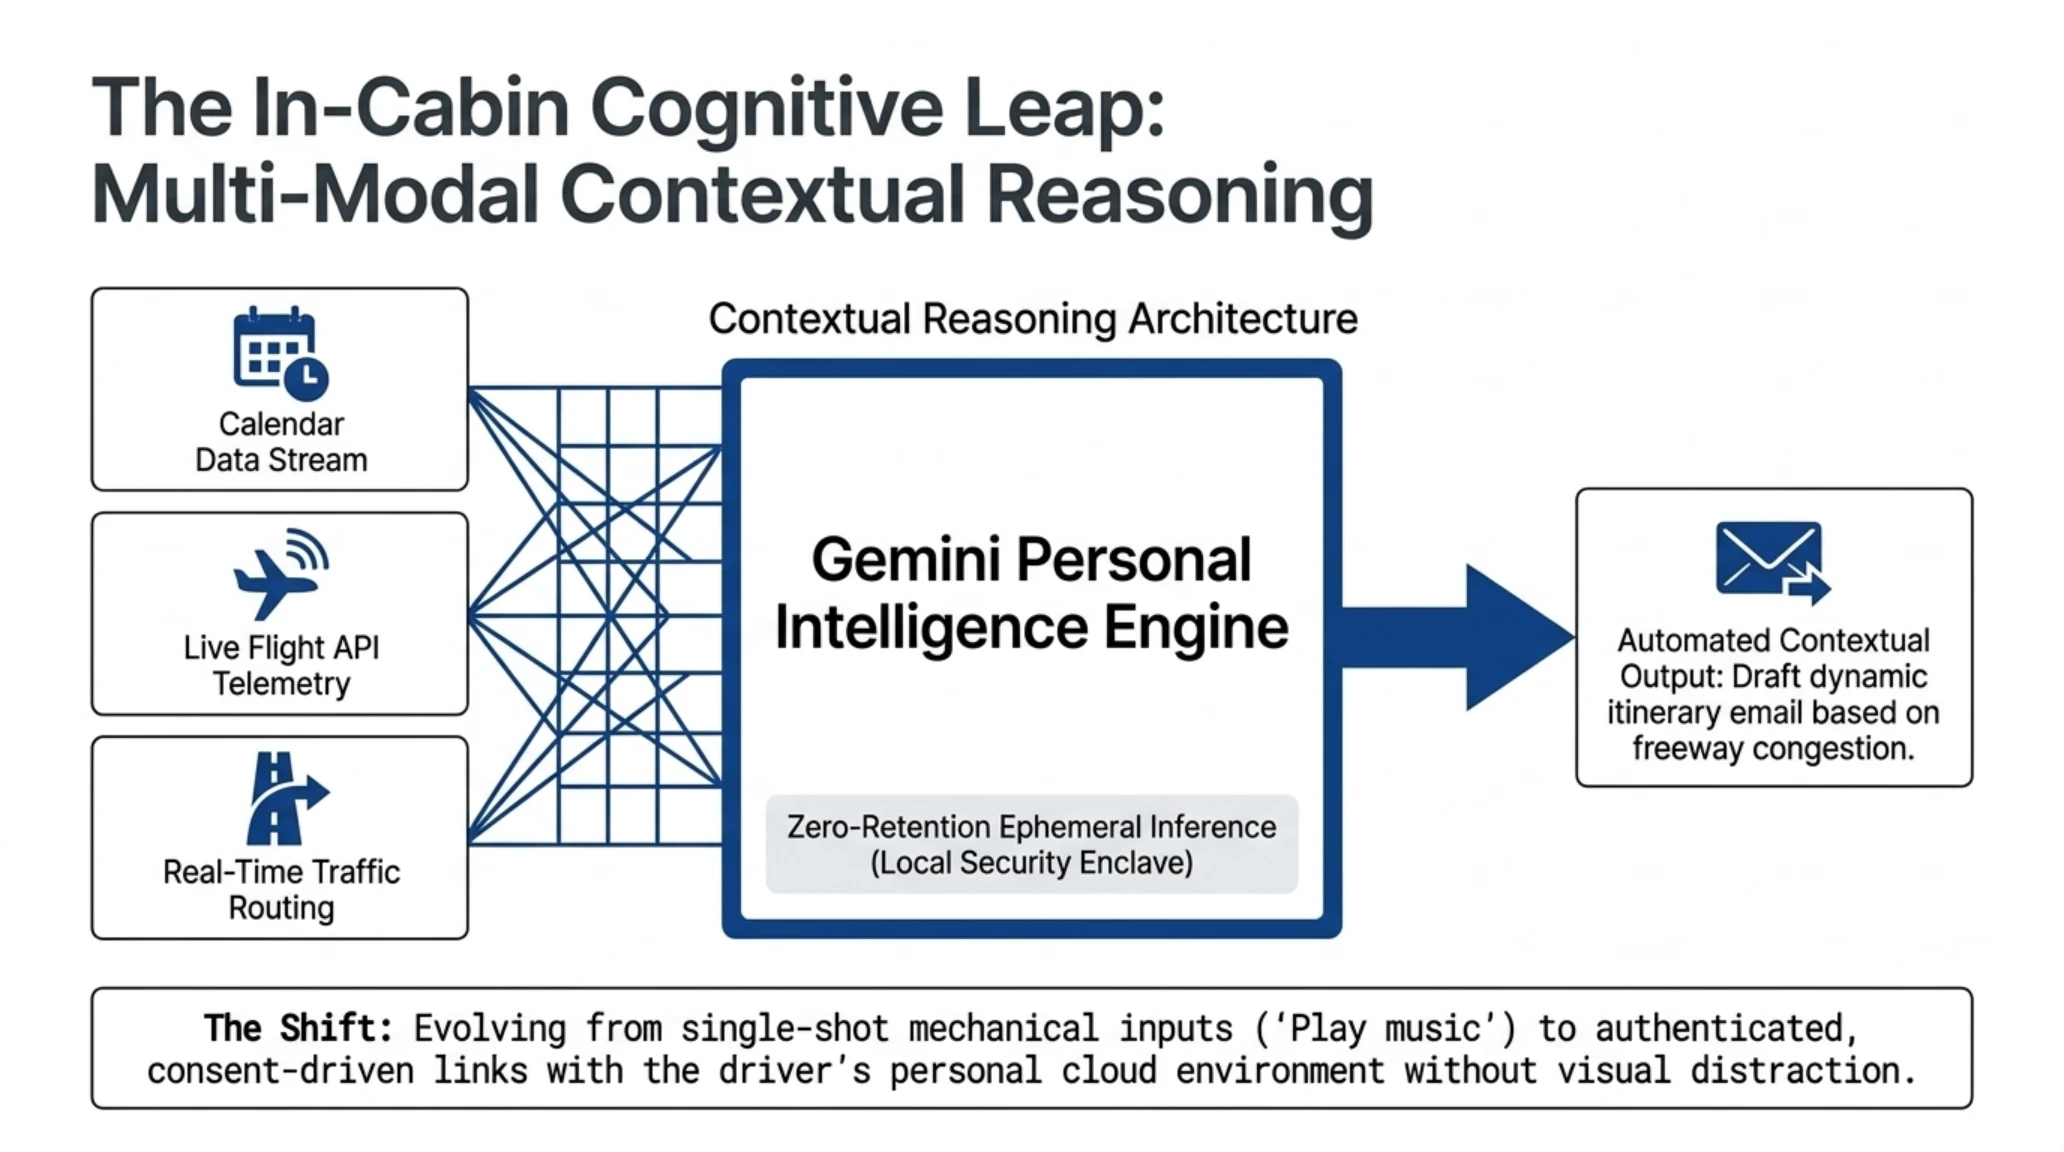
بر خلاف نسلهای پیشین دستیارهای صوتی که صرفاً قادر به اجرای دستورات ساده نظیر تنظیم درجه حرارت یا مسیریابی به یک آدرس معین بودند، سامانه جدید با کسب مجوز صریح از راننده، پیوندی عمیق و امن میان حساب کاربری شخصی و خودرو برقرار میسازد. جمینای اکنون به تاریخچه مکاتبات در جیمیل (Gmail)، تقویم کاری (Google Calendar)، اسناد ابری در گوگل درایو و آلبوم تصاویر گوگل فتوز دسترسی داشته و میتواند الگوهای رفتاری و نیازهای پیشبینینشده سرنشین را در کسری از ثانیه پردازش نماید.
به عنوان مثال، راننده حین هدایت اتومبیل در ترافیک بزرگراه میتواند بدون نگاه کردن به صفحه نمایش یا تایپ، فرمان دهد: «جمینای، ایمیلهای دیشب مربوط به جلسه دبی را بررسی کن، زمان دقیق پرواز را با وضعیت ترافیکی فرودگاه تطبیق بده و اگر ریسک تاخیر وجود دارد به مدیر پروژه پیام بفرست». دستیار با پردازش معنایی متن پیامها، شماره پرواز را استخراج کرده، وضعیت گیت را از سامانههای هوانوردی استعلام میگیرد و پس از محاسبه تاخیر، پیشنویس پیام را برای تایید صوتی برای راننده میخواند؛ فرآیندی چندوجهی که بار ذهنی هدایت وسیله نقلیه را به حداقل میرساند.
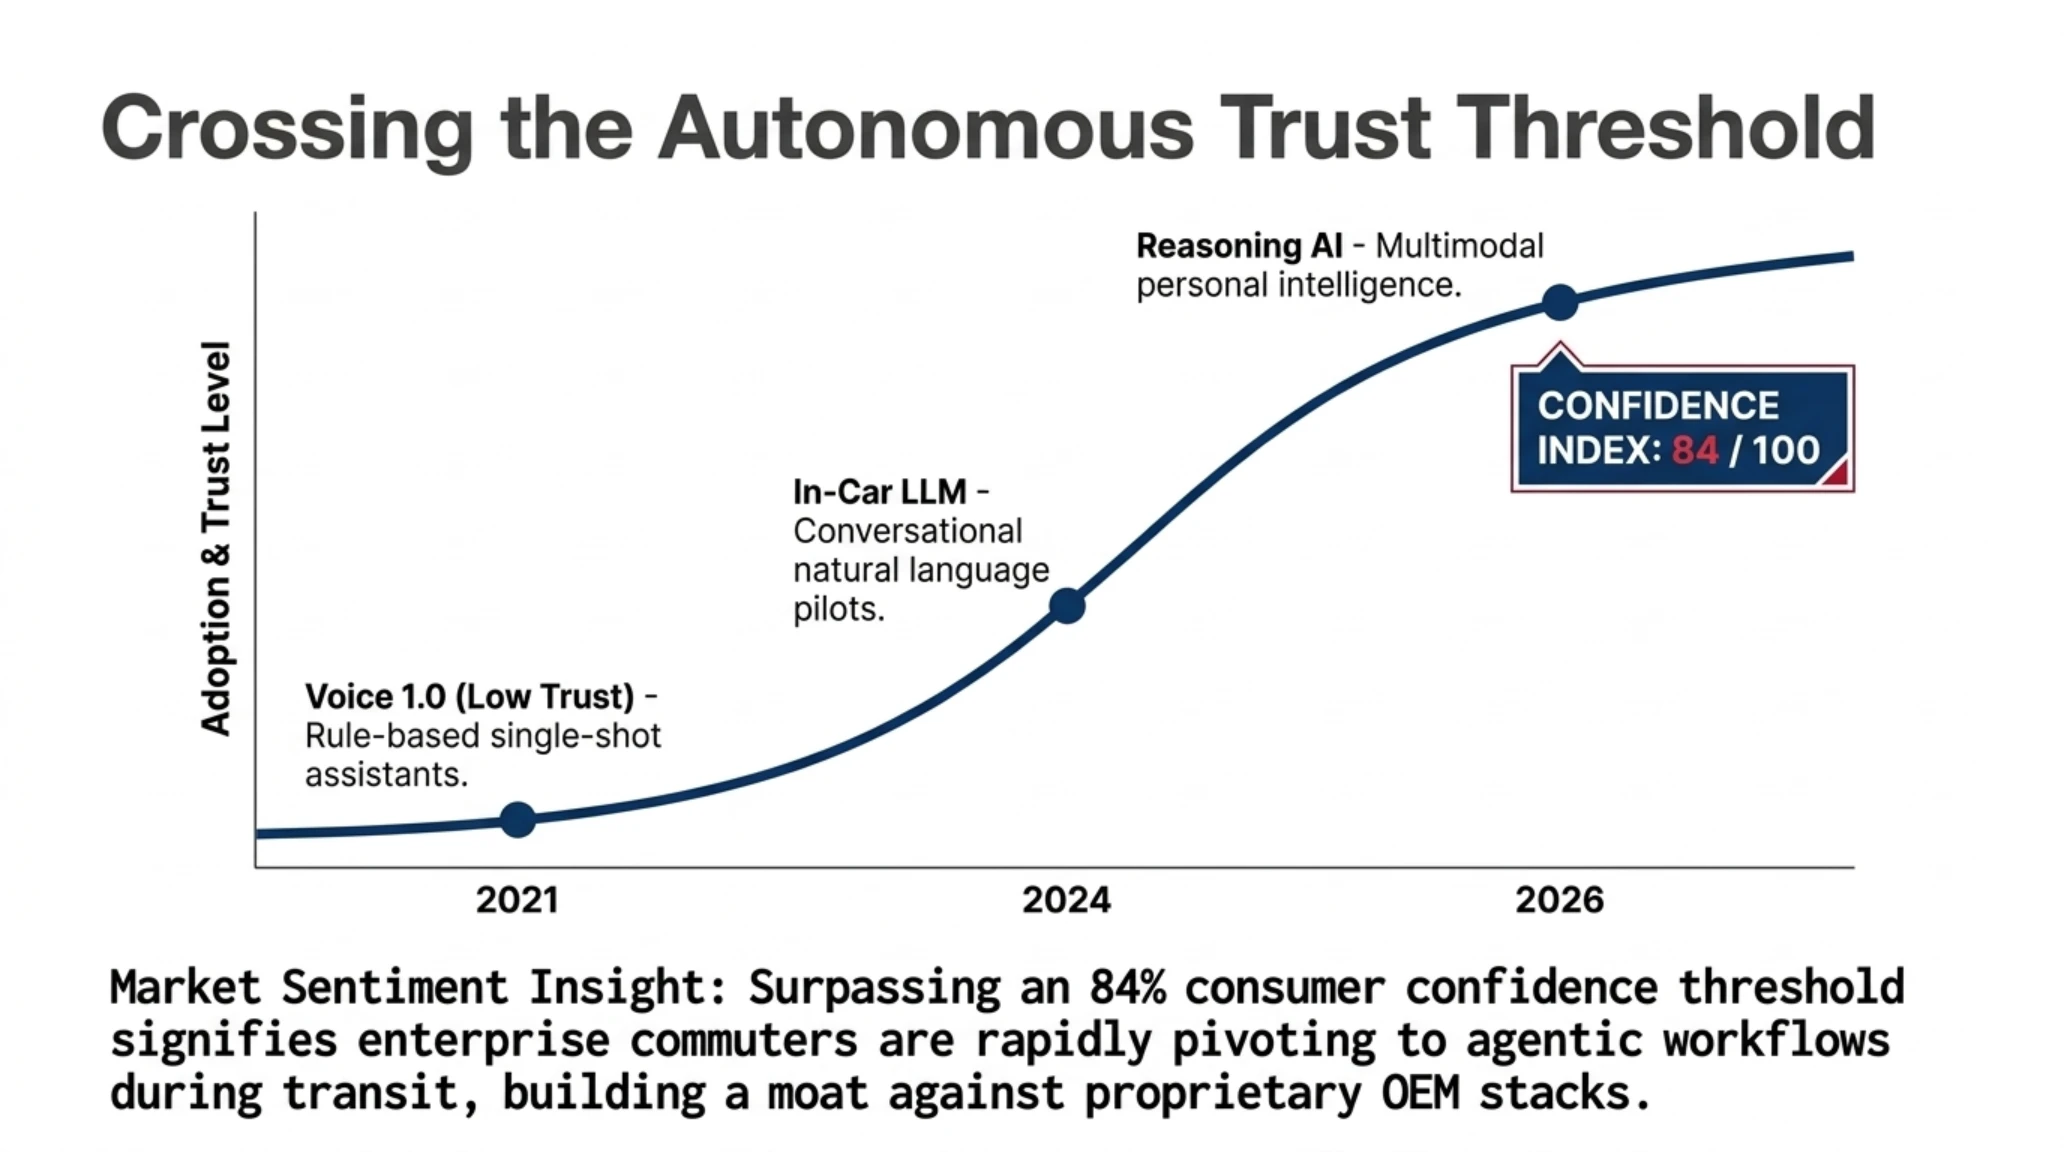
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: جهش به شاخص اعتماد ۸۴ درصدی نشان میدهد که رانندگان از دستیارهای تکفرمانی خسته شده و آماده واگذاری وظایف مدیریت زمان و مکاتبات حین رانندگی به عاملهای استدلالگر هستند.
گوگل برای پاسخ به نگرانیهای فزاینده پیرامون حفظ حریم خصوصی در فضای داخل خودرو، تاکید کرده که پردازش اطلاعات با تکیه بر معماری ترکیبی (Hybrid On-Device & Cloud) صورت میپذیرد. دادههای بیومتریک و نمونههای صوتی راننده صرفاً در حافظه امن سختافزار دستگاه ذخیره شده و هیچیک از اسناد شخصی بدون فراخوانی مستقیم در سرورهای ابری ایندکس نخواهند شد. با این حال، خودروسازان بزرگی نظیر فورد، ولوو و رنو که پیشتر متعهد به استفاده از اکوسیستم اندروید شده بودند، این ارتقا را مزیتی حیاتی در رقابت با سیستم خودران تسلا میدانند.
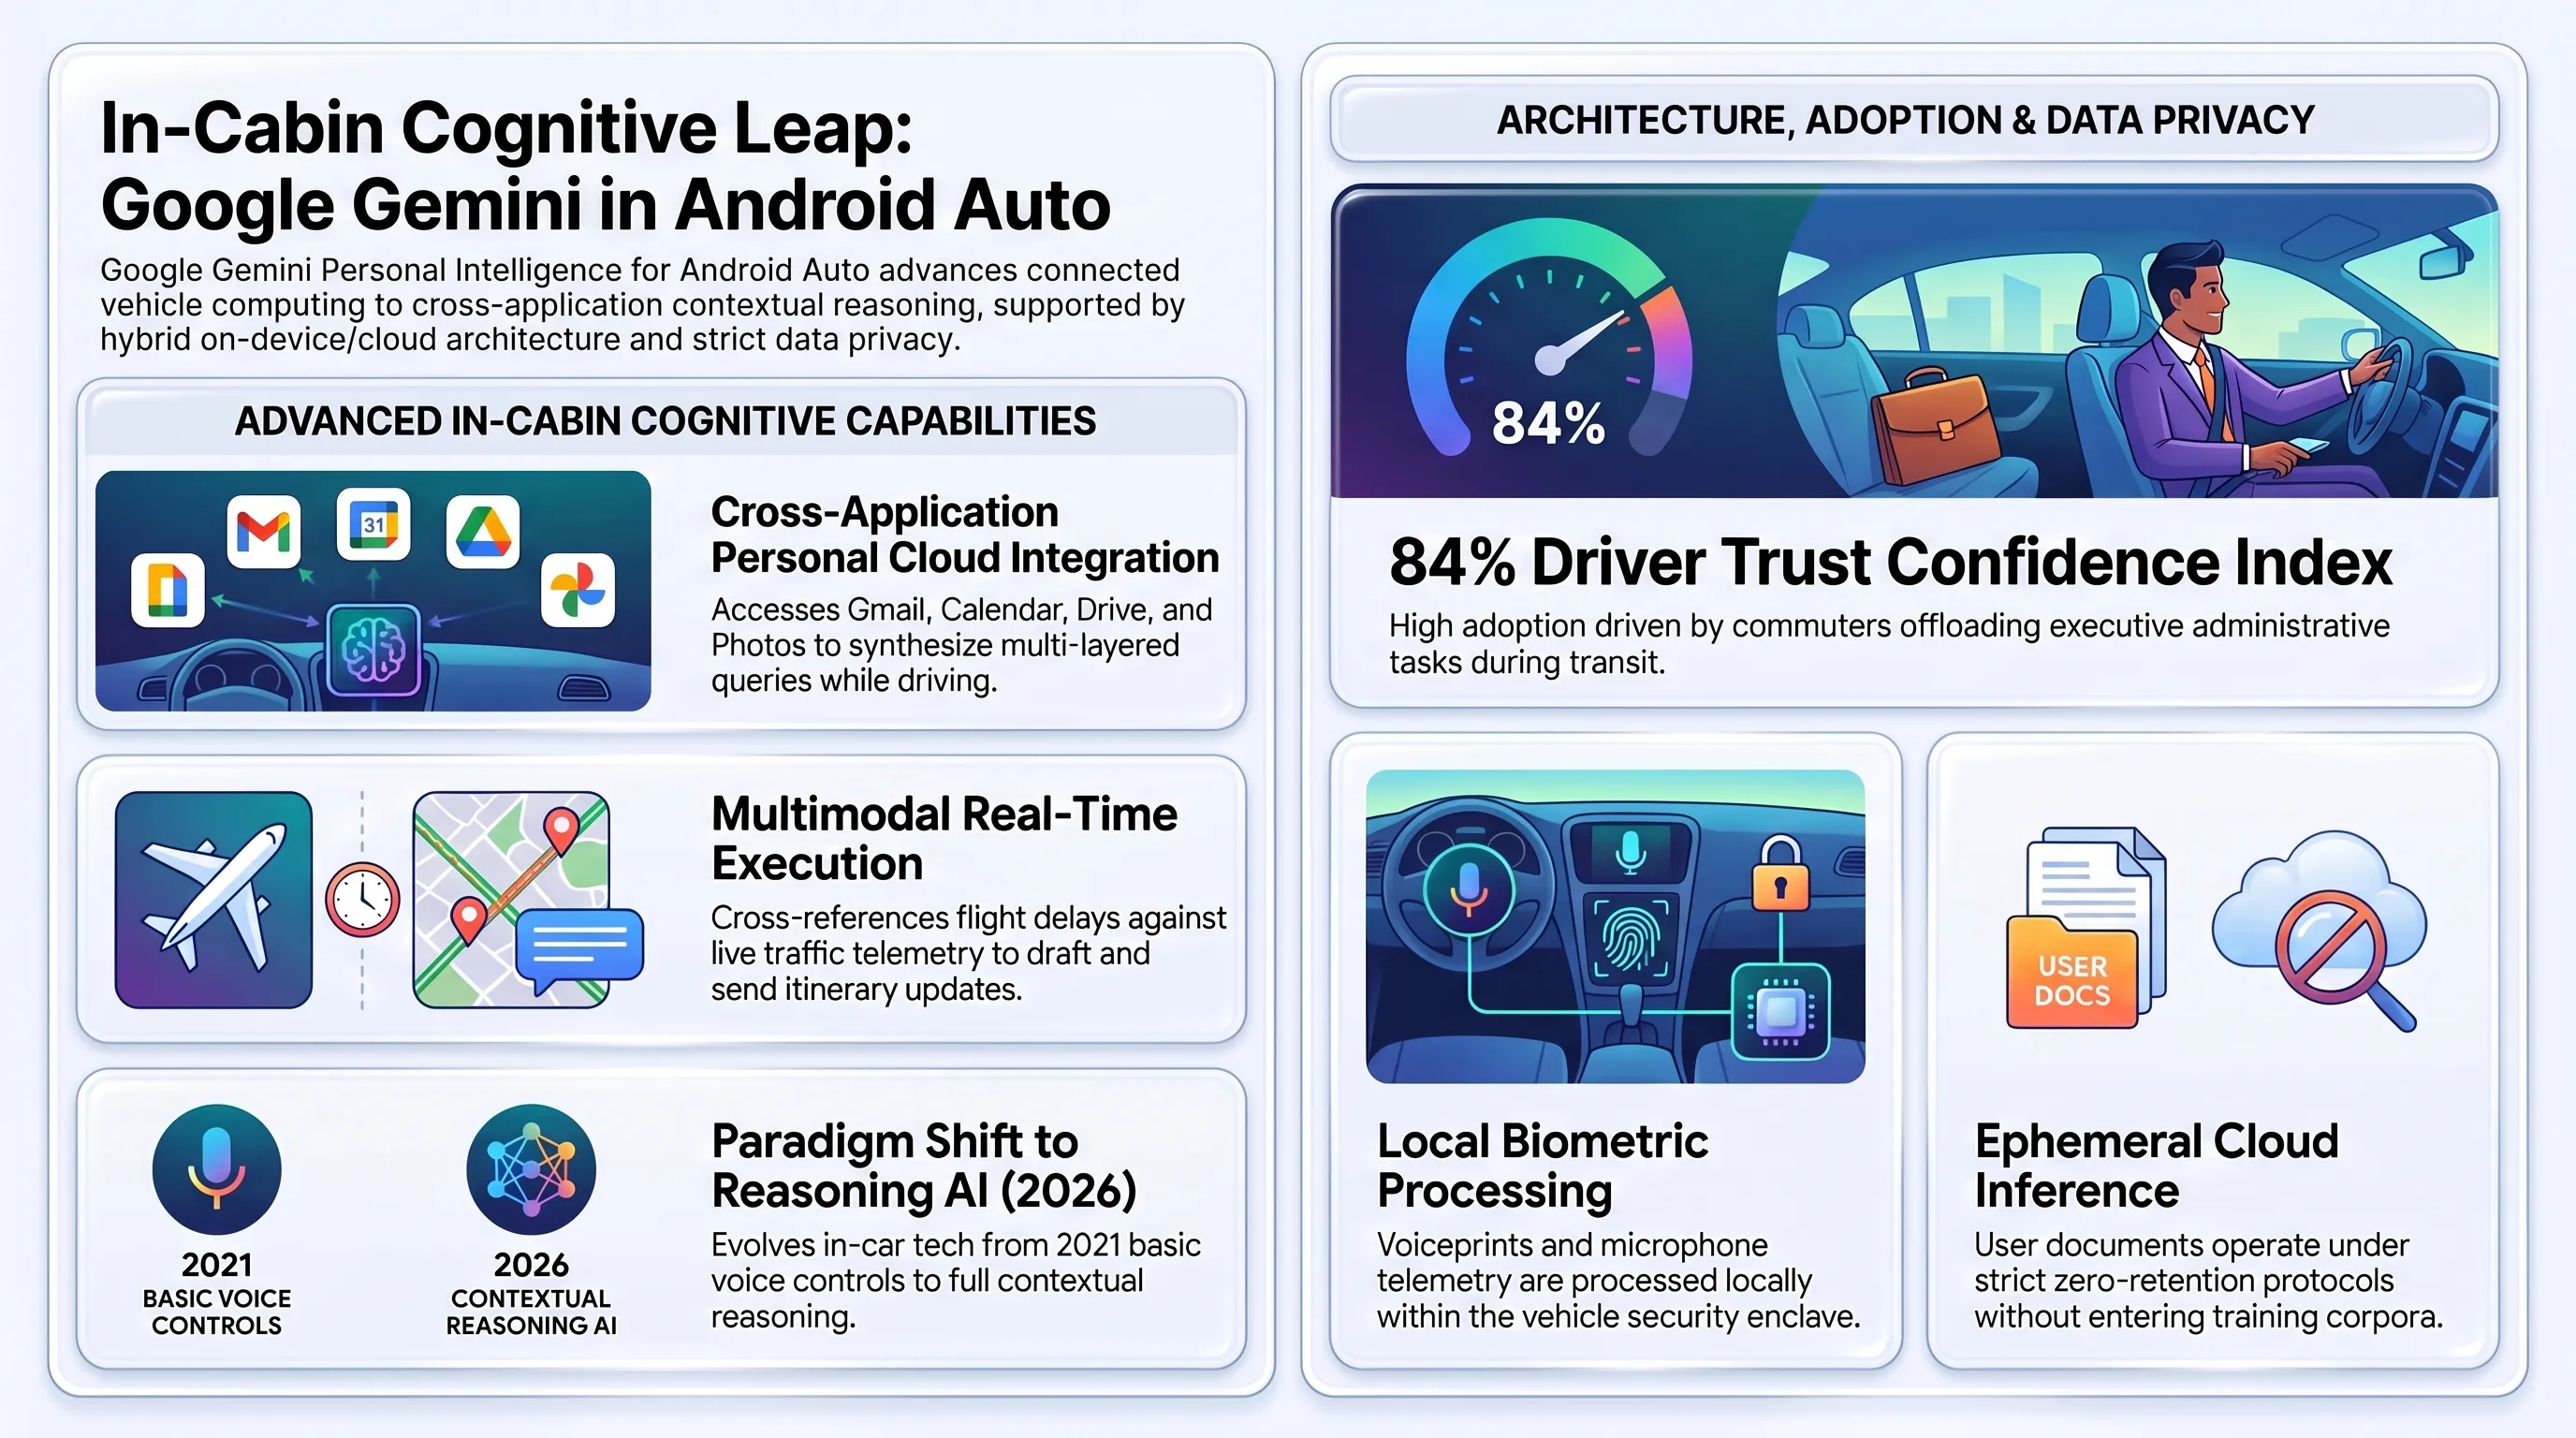
این فناوری ارتباط صوتی دوسویه را وارد مرحلهای نو کرده و نیاز به خیره شدن به نمایشگرهای لمسی مرکزی خودرو را به طور چشمگیری کاهش میدهد؛ مزیتی حیاتی که استانداردهای ایمنی راهور را به شدت بهبود میبخشد.
بررسیهای مهندسی نشان میدهد که تکامل معماری دستیارهای خودرویی در طول نیم دهه گذشته چگونه با شتابی فزاینده به سمت یکپارچگی چندمنظوره حرکت کرده است.
تایملاین رویدادها | کرونولوژی تحولات فناوری
| سال / مقطع | رویداد شاخص فناوری و امنیتی | تحولات کلیدی و پیامدهای صنعت |
|---|---|---|
| ۲۰۲۱ | دستیارهای صوتی کلاسیک خودرو | محدود به فرامین صوتی ساده نظیر پخش موسیقی، برقراری تماس و مسیریابی خطی. |
| ۲۰۲۴ | پایلوت مدلهای زبانی در کابین | آغاز تعاملات زبانی طبیعیتر اما با فقدان اتصال به دادههای شخصی و اسناد کاربر. |
| ۲۰۲۵ | معماری پردازش لبه خودرویی | استقرار چیپهای شتابدهنده محلی NPU برای پاسخ صوتی آفلاین و حریم خصوصی. |
| اکتبر ۲۰۲۶ | استقرار هوش ادراکی جمینای | استدلال چندبرنامهای، تحلیل بلادرنگ ترافیک با جیمیل و تثبیت استانداردهای شناختی. |
ورود هوش مصنوعی ادراکی به داخل اتومبیلها نشاندهنده همگرایی قطعی میان هوش مصنوعی ابری و سختافزارهای فیزیکی روزمره است؛ رویدادی که اتومبیل را از یک ابزار ترابری صرف به یک دستیار هوشمند همراه در طول شبانهروز تبدیل میکند و چشمانداز تعامل انسان و ماشین را وارد عصری کاملاً بدیع میسازد.
همافزایی همهجانبه این تحولات نشان میدهد که زیرساختهای محاسباتی آینده بر پایه سیستمهای خودمختار، پردازش بلادرنگ و امنیت لایهبندیشده استوار خواهند بود.
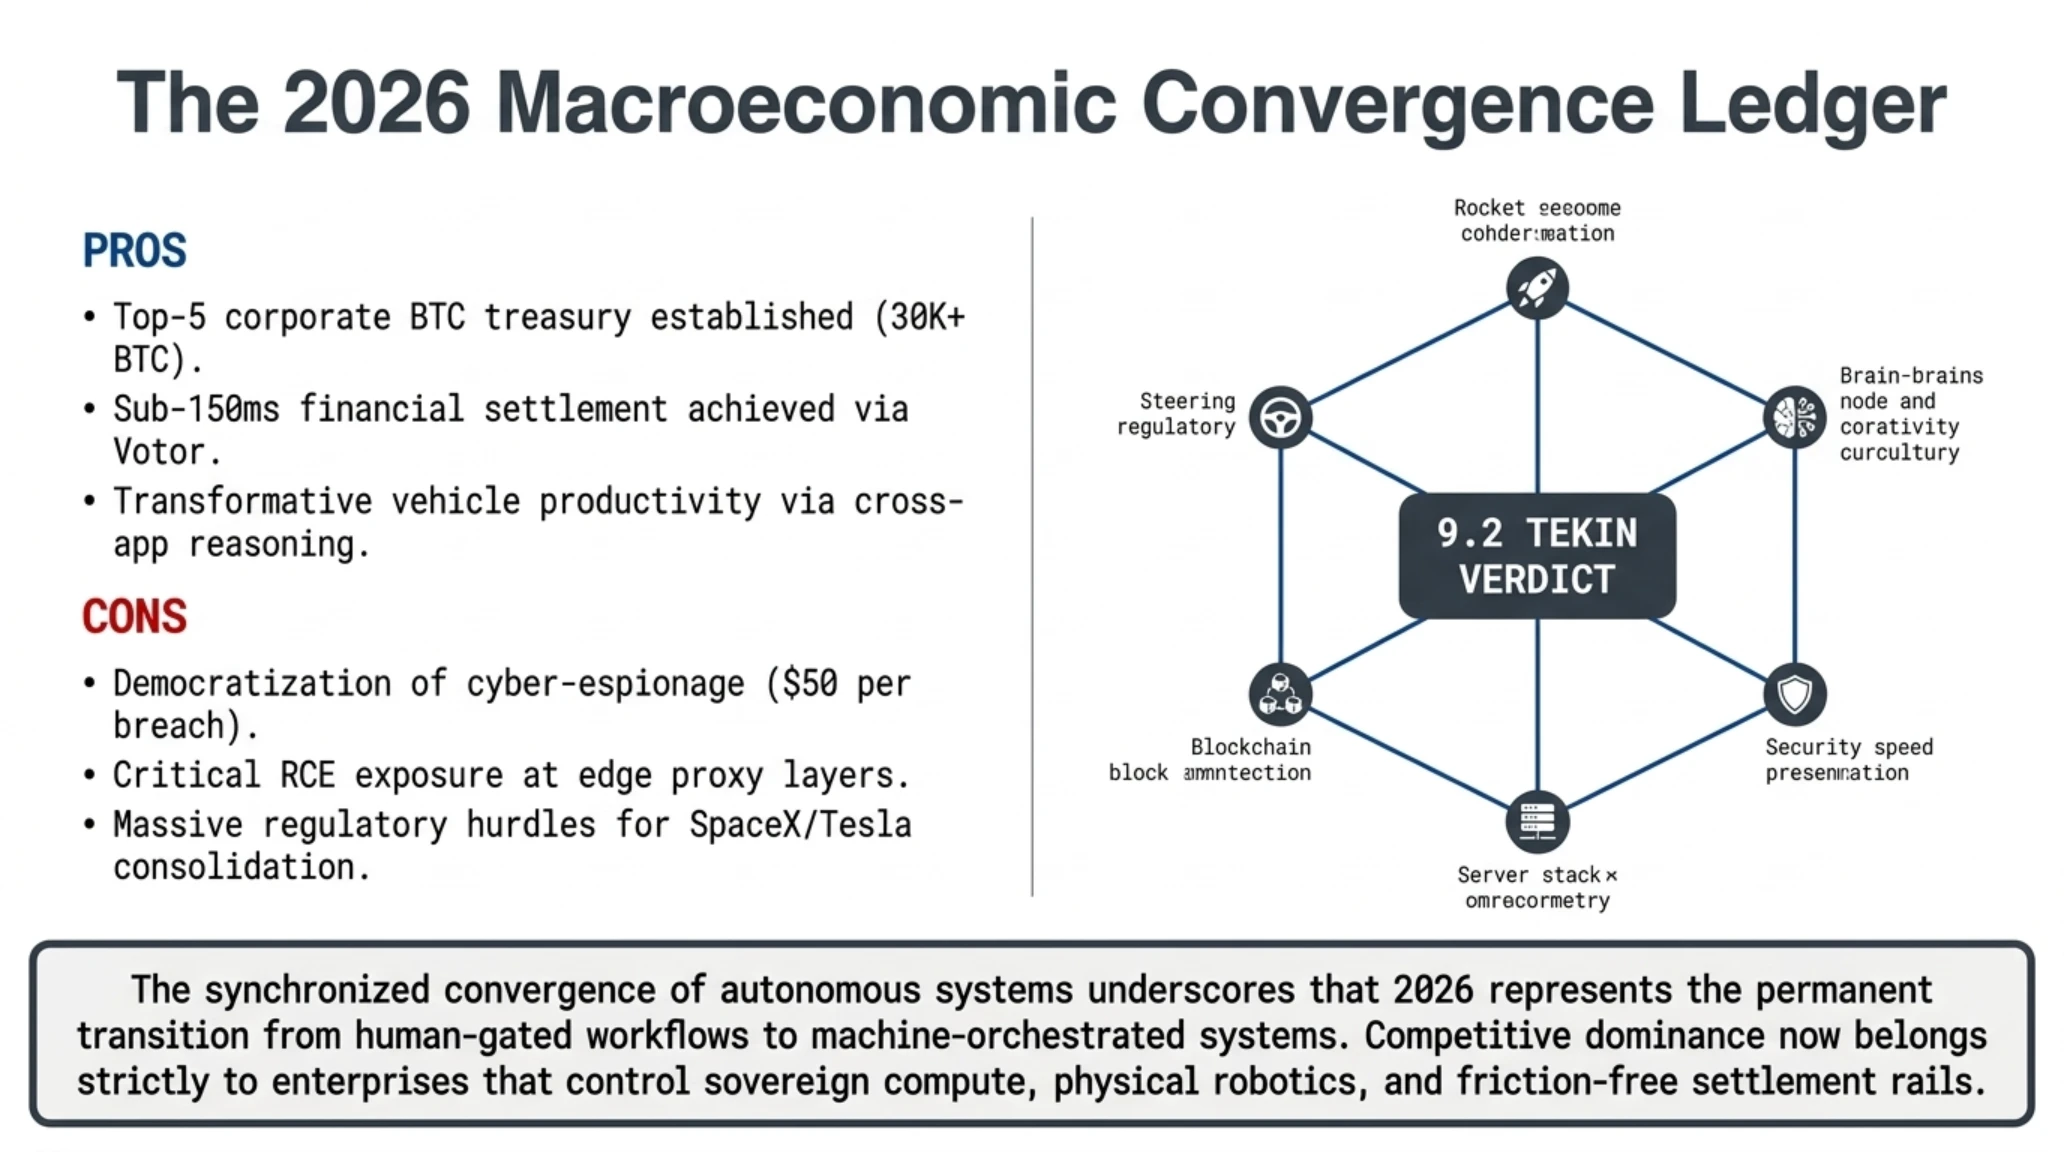
- ایجاد پنجمین خزانه متمرکز سازمانی بیتکوین در جهان با بیش از ۳۰ هزار BTC.
- کاهش زمان نهاییسازی تراکنشهای سولانا به زیر ۱۵۰ میلیثانیه با مکانیزم Votor.
- تحول کارایی دستیارهای خودرویی با درک بافتار شخصی و پیوند چندبرنامهای جمینای.
- ارتقای سرعت واکنش تیمهای دفاعی پس از کشف زودهنگام کمپینهای DLL زیمنس.
- سقوط شدید هزینه حملات سایبری ایجنتیک تا مرز ۵۰ دلار به ازای هر قربانی سازمانی.
- ریسک بالای حفرههای اجرایی RCE در لایههای مرزی وبسرورهای HTTP/3.
- پیچیدگیهای بوروکراتیک و حقوقی فرآیند ادغام شرکتهای تسلا و اسپیسایکس.
حکم نهایی تحریریه و فهرست منابع رسمی
نقطه عطف خودمختاری سایبرنتیک و همگرایی زیرساختی
رویدادهای صبحگاهی پنجشنبه ۲۲ اکتبر ۲۰۲۶ نشان داد که مرز میان نرمافزار، زیرساخت فیزیکی، وبسرورها و مالیه غیرمتمرکز به کلی رنگ باخته و بازیگران بزرگ در حال بازآرایی ساختارهای خود برای عصر هوش خودمختار هستند.
- کویندسک (CoinDesk): پوشش تحلیلی ادغام احتمالی تسلا و اسپیسایکس و راهاندازی Alpenglow سولانا
- د هکر نیوز (The Hacker News): گزارش امنیتی کمپین ایجنتیک Cairn و اکسپلویت زیمنس
- بلیپینگ کامپیوتر (BleepingComputer): بولتن آسیبپذیریهای اضطراری ماژول HTTP/3 در NGINX
- د ورج (The Verge): معرفی قابلیت هوش شخصی جمینای در Android Auto
- وبلاگ رسمی گوگل (Google Blog): عرضه جهانی هوش شخصی برای رانندگان در اکوسیستم اندروید
- سولانا فاوندیشن (Solana): مستندات مهندسی استقرار هاردفورک Alpenglow و موتور Votor
پرسشهای متداول و تحلیلهای فنی
ادغام تسلا و اسپیسایکس چه تاثیری بر ذخایر بیتکوین سازمانی و جایگاه آنها دارد؟
در صورت نهاییشدن این ادغام، ۱۸,۷۱۲ بیتکوین اسپیسایکس با ۱۱,۵۰۹ بیتکوین تسلا تجمیع شده و خزانهای متمرکز با ۳۰,۲۲۱ بیتکوین (به ارزش تقریبی ۲.۵ میلیارد دلار) پدید میآید که این نهاد را در رتبه پنجمین هلدینگ بزرگ دارنده بیتکوین در جهان قرار میدهد.
فریمورک نفوذگر Cairn چگونه توانست با هزینه ناچیز ۵,۰۰۰ دلاری بیش از ۱,۲۰۰ وبسایت را هدف قرار دهد؟
این فریمورک با تلفیق مدلهای هوش مصنوعی Claude Code و DeepSeek به عنوان ایجنتهای مستقل، فرآیند شناسایی پورتها، آزمون تزریق SQL و دور زدن موانع امنیتی را به صورت خودکار و شبانهروزی انجام داد؛ بهطوری که اپراتور انسانی تنها دستوراتی کوتاه به زبان چینی صادر میکرد.
حمله سایبری ClickFix علیه نرمافزار زیمنس (CVE-2026-110936) با چه مکانیزمی فایروالها را فریب داد؟
مهاجمان فایل اجرایی رسمی و دارای امضای دیجیتال معتبر زیمنس را در کنار یک کتابخانه آلوده به نام archive.dll قرار دادند. با اجرای برنامه اصلی، ویندوز به دلیل باگ DLL Sideloading این کتابخانه مخرب را در حافظه لود کرد و بدون جلب توجه آنتیویروسها دسترسی روت ایجاد نمود.
چرا آسیبپذیریهای ماژول HTTP/3 در وبسرور NGINX امتیاز خطر بحرانی ۹.۲ دریافت کردهاند؟
این آسیبپذیری در ماژول ngx_http_v3_module و زمان پردازش فریمهای پروتکل انتقال داده QUIC رخ میدهد. مهاجمان از راه دور بدون احراز هویت میتوانند با ایجاد سرریز بافر، کدهای دلخواه RCE را در سرور اجرا کرده و کلیدهای خصوصی SSL/TLS را بربایند.
موتور اجماع Votor در هاردفورک Alpenglow سولانا چگونه به زمان فاینالیتی زیر ۱۵۰ میلیثانیه رسید؟
با انتقال کامل فرآیند رأیگیری اعتبارسنجها به خارج از زنجیره (Off-Chain) و تجمیع امضاها در قالب گواهیهای فشرده چندامضایی BLS، ترافیک سربار ۷۰ درصدی تراکنشهای رأی حذف شده و زمان تایید قطعی از چند ثانیه به زیر ۱۵۰ میلیثانیه تقلیل یافت.
هوش ادراکی شخصی جمینای در Android Auto چگونه حریم خصوصی راننده را حفظ میکند؟
گوگل از یک معماری پردازشی ترکیبی لبه-ابری استفاده کرده است که در آن دادههای بیومتریک و نمونههای صوتی منحصراً بر روی سختافزار اتومبیل تحلیل میشوند و دسترسی به اطلاعات شخصی مانند جیمیل و تقویم تنها با اجازه و دستور مستقیم راننده صورت میپذیرد.
گالری تصاویر تکمیلی: تکین مورنینگ | ۲۲ اکتبر: ادغام تسلا و اسپیسایکس، Cairn و سولانا