تکین آنالیز | زلزله در زیرساخت وب جهان؛ کالبدشکافی بدافزار خود-ترمیمشونده Rank Math PRO و بحران کدهای مخرب PHP2Shell
سقوط دیوار اعتماد وب؛ وقتی ابزار سئو اسب تروجان سرورها میشود
در تاریخ نگارش و توسعه اینترنت نوین، حملات سایبری همواره به دو دسته تقسیم شدهاند: رخنههایی که بر اثر اشتباه در پیکربندی ادمین رخ میدهند و حملات زنجیره تأمین که مستقیماً اعتماد بنیادین مهندسان نرمافزار را هدف میگیرند. همانطور که در کالبدشکافی مسمومسازی زنجیره تأمین در مخازن ابری و سرقت توکنها بررسی کردیم، رویداد اکتبر ۲۰۲۶ بدون هیچ تردیدی به دسته دوم تعلق دارد و به عنوان یکی از تاریکترین نقاط عطف امنیت در پلتفرمهای متنباز ثبت خواهد شد. شرکتهای بزرگ، فروشگاههای اینترنتی و ناشران چندزبانه رسانهای که سالها برای دستیابی به بالاترین رتبهبندی الگوریتمهای جستجو به افزونه محبوب Rank Math PRO تکیه کرده بودند، ناگهان متوجه شدند که کدهای این افزونه به کانال رسمی نفوذ مهاجمان و خروج مخفیانه دادههای حساس تبدیل شده است.
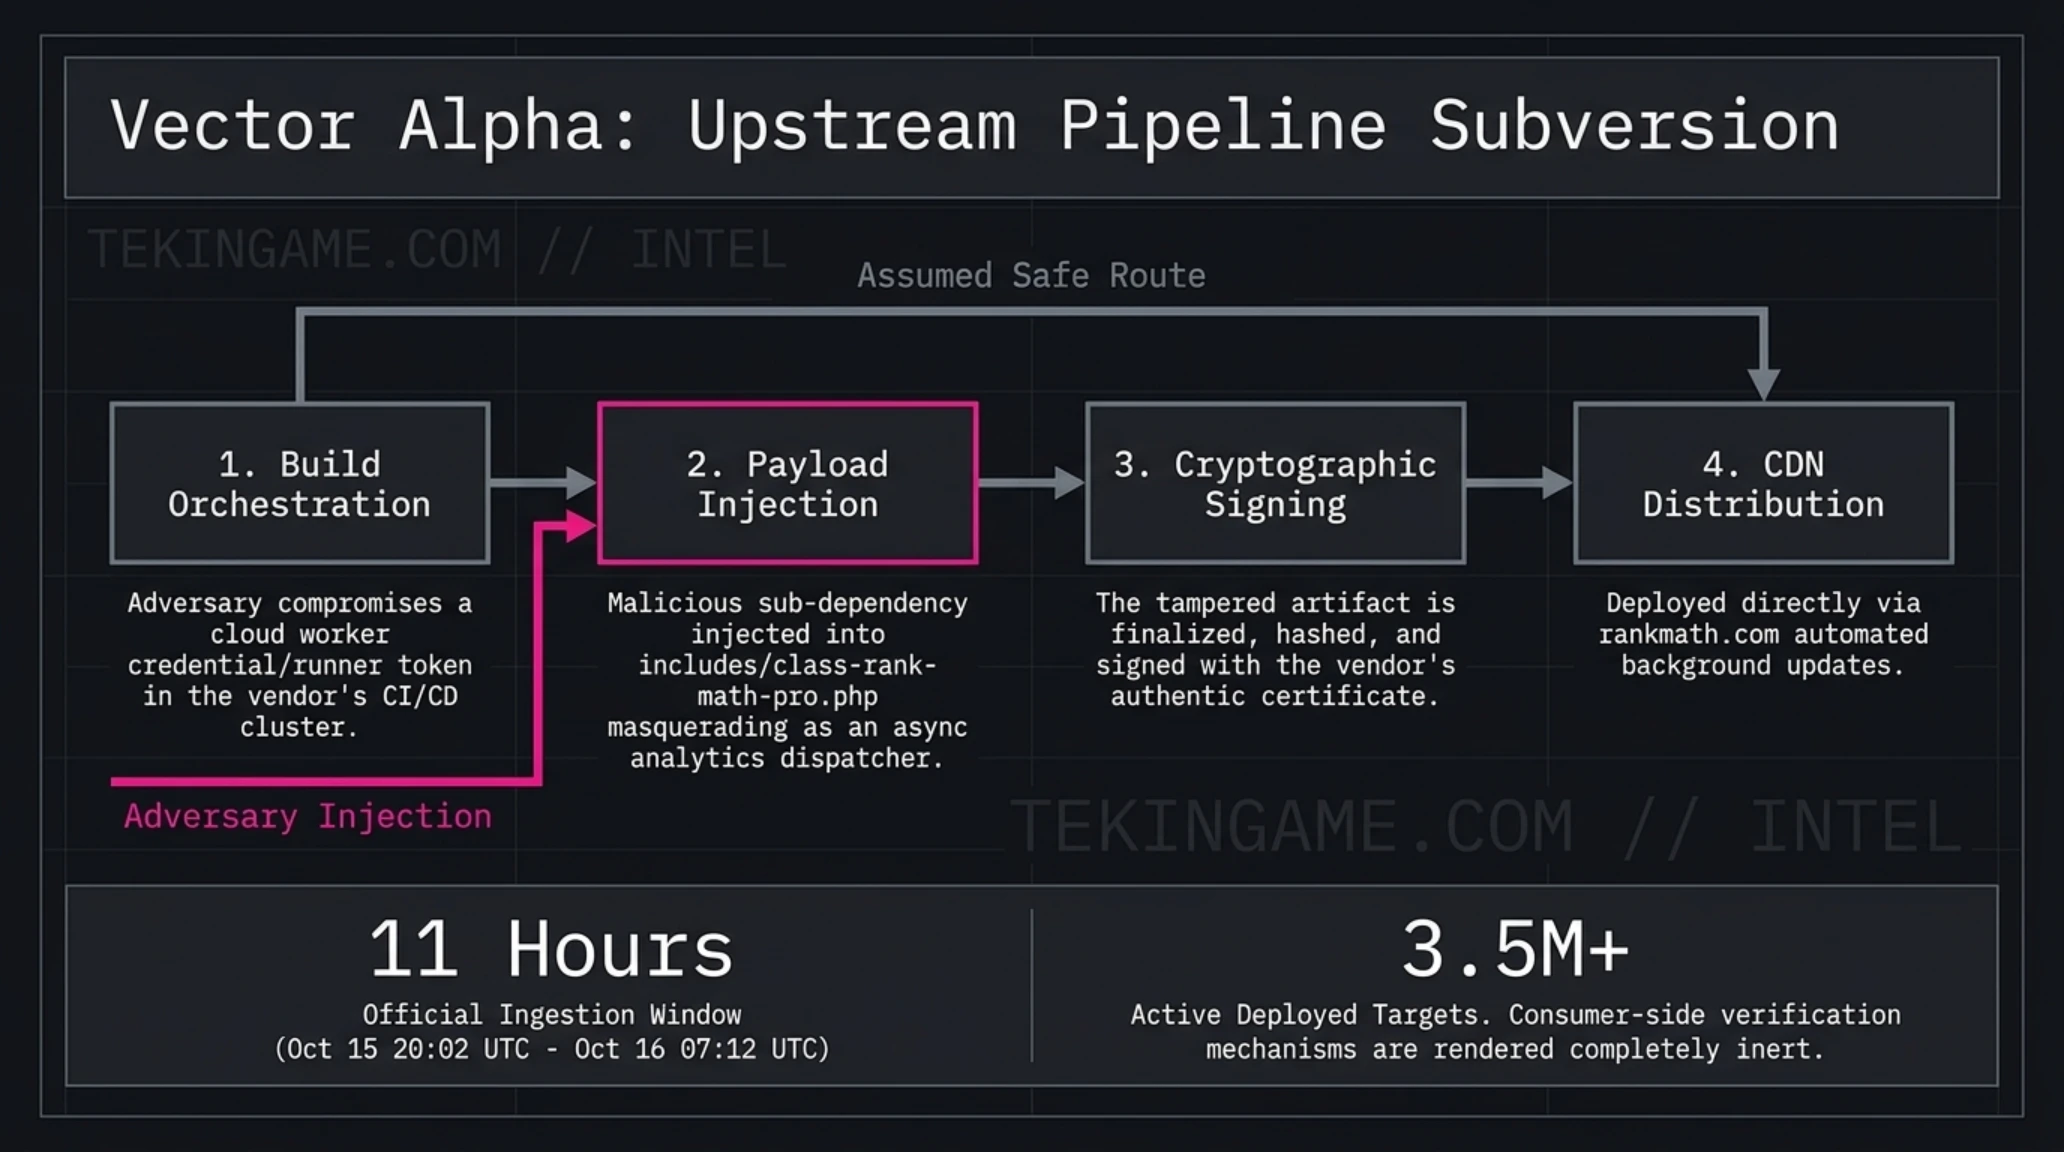
ماجرا با گزارشهای اضطراری مدیران سرور و متخصصان پایش ترافیک آغاز شد که ارتباطات مشکوک و رمزنگاریشدهای را میان پایگاههای داده وردپرس و یک شبکه توزیع محتوای جعلی با نام دامنهای بسیار فریبنده ثبت کردند. تحلیلهای اولیه شرکتهای امنیتی برجسته جهان از جمله وردفنس و سکیوری نشان داد که نسخه تجاری 3.0.123 این پلاگین در پنجرهای زمانی به مدت ۱۱ ساعت و ۱۰ دقیقه مستقیماً از طریق وبسایت اصلی شرکت و سرورهای توزیع رسمی بهروزرسانی در اختیار هزاران مدیر سایت قرار گرفته است. این رویداد ثابت کرد مهاجمان نه از یک باگ در کد، بلکه از نفوذ عمیق به فرآیند ادغام و استقرار مداوم شرکت توسعهدهنده برای امضای بستههای آلوده استفاده کردهاند.
نگاهی به پیشینه تاریخی حملات به اکوسیستم وردپرس نشان میدهد که ما در حال تجربه نسلی نوین از تروریسم سایبری علیه زیرساخت وب هستیم. اگر در سال ۲۰۱۱ آسیبپذیری TimThumb صرفاً یک اشتباه کوچک در پردازش و تغییر اندازه تصاویر بود، یا در سال ۲۰۱۹ بدافزار WP-VCD با تزریق کدهای مخرب به قالبهای نالشده فعالیت میکرد، امروز در سال ۲۰۲۶ حملات سایبری مستقیماً خطوط لوله بیلد رسمی و مخازن توزیع امضاشده شرکتهای چند ده میلیون دلاری را آلوده میسازند. رنکمث پرو به عنوان یکی از معتبرترین ابزارهای فنی سئو با بیش از ۳.۵ میلیون نصب فعال در سرتاسر جهان، دسترسیهای سیستمی سطح بالایی نظیر دستکاری فایل htaccess، بازنویسی جداول دیتابیس و مدیریت مسیرهای نقشه سایت دارد. همین دسترسیهای گسترده، این افزونه را به آرمانیترین بردار نفوذ برای بازیگران تهدید بدل ساخت.
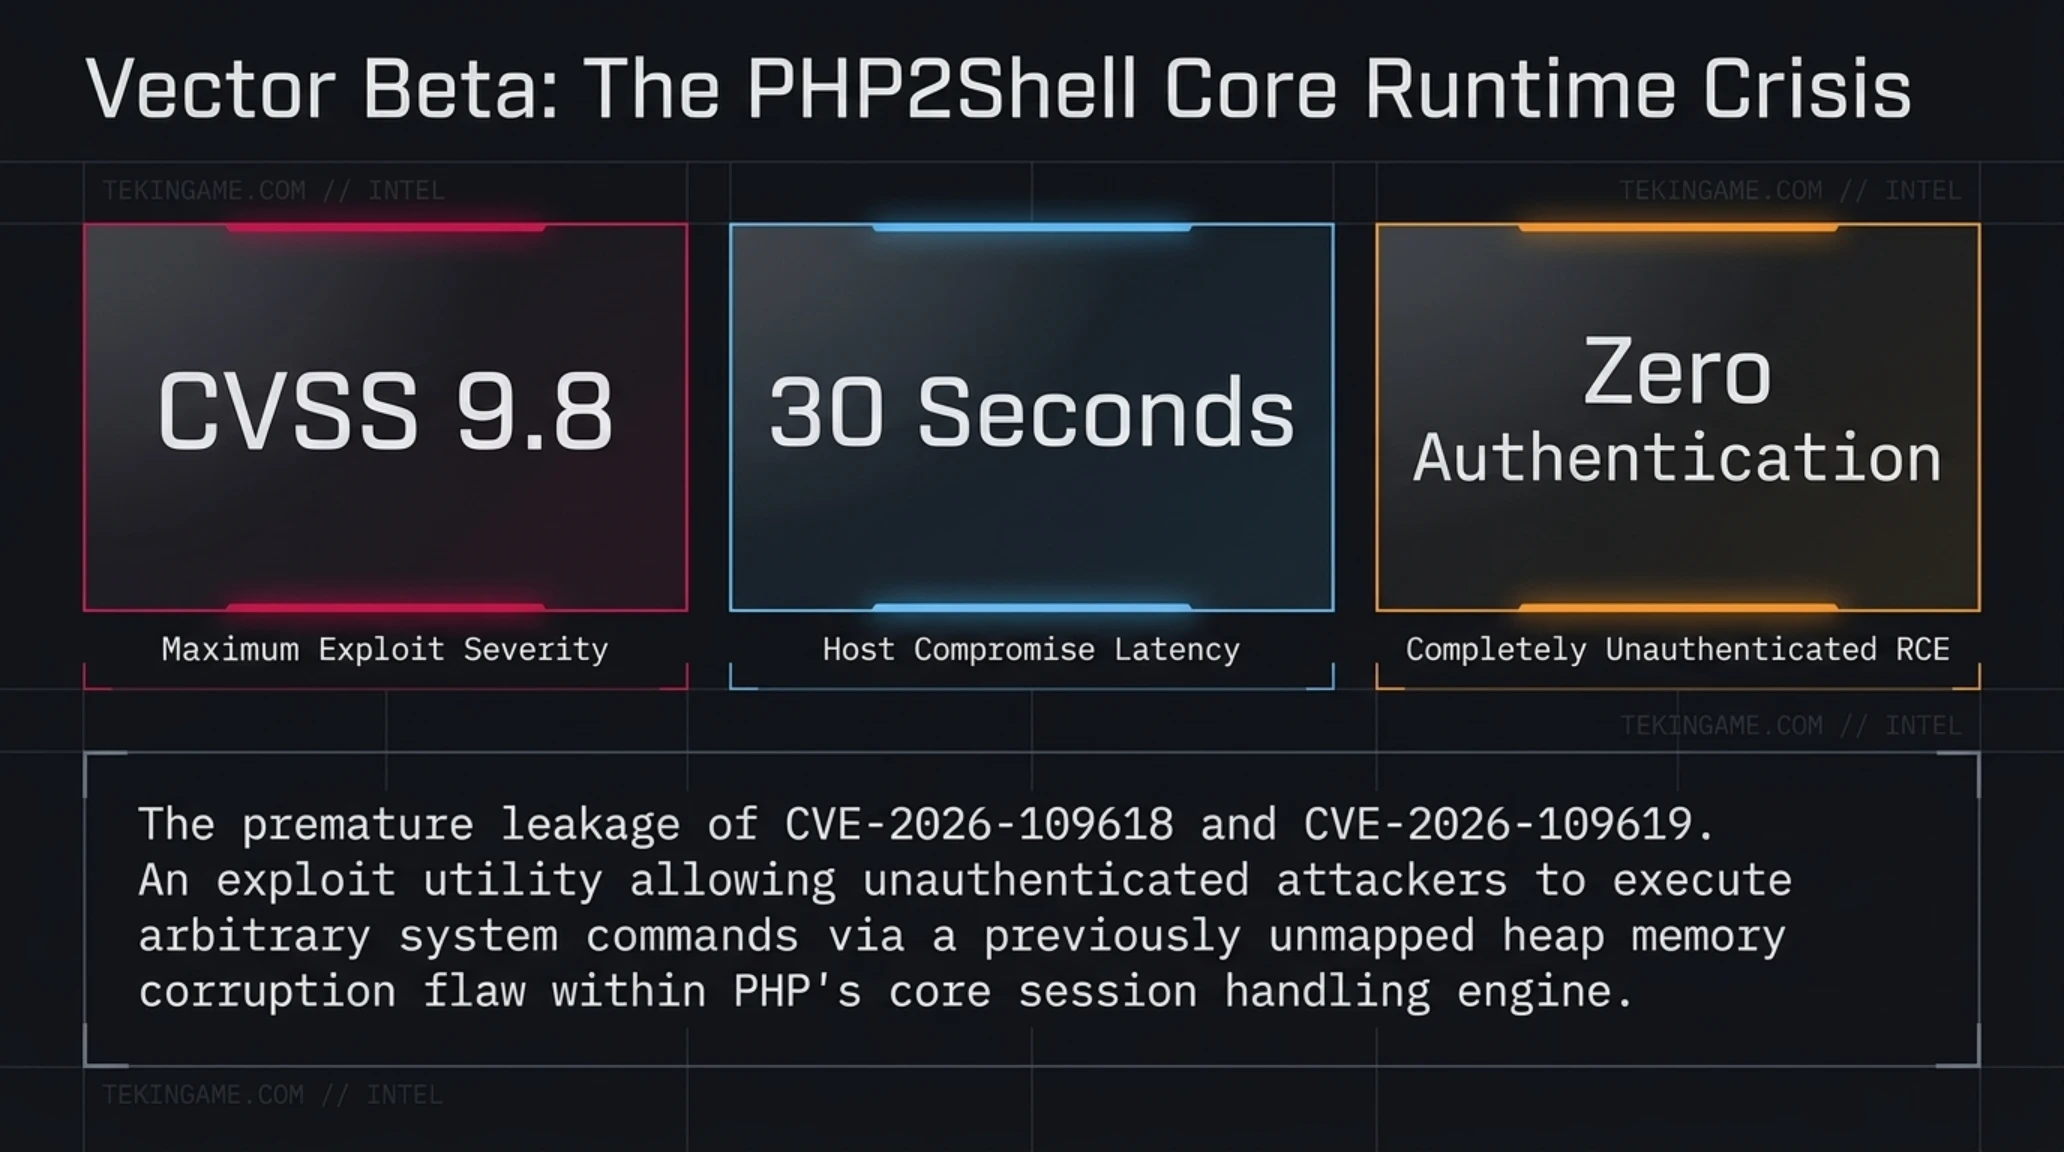
اما ابعاد این فاجعه سایبری به همین نقطه ختم نشد. درست در لحظاتی که مهندسان امنیت در حال مهار بدافزار رنکمث بودند، بمب خبری دوم زیرساختهای اینترنت را لرزاند: تیم امنیتی مرکزی زبان پیاچپی با انتشار یک بیانیه اضطراری و خارج از نوبت تأیید کرد که جزییات فنی دو زیرودی با شدت بحرانی پیش از موعد مقرر به بیرون درز کرده و ابزاری به نام PHP2Shell در محافل غیررسمی برای اجرای کدهای مخرب از راه دور به گردش درآمده است. تقاطع این دو بحران، یعنی آلودگی پلاگین سئو از یک سو و آسیبپذیری حیاتی هسته مفسر پیاچپی از سوی دیگر، شرایطی بیسابقه ایجاد کرد که وبسایتهای تجاری را در معرض تسخیر کامل قرار داده است.
تحلیلگران شرکت هانترس و تیم واکنش به حوادث سیسکو تالوس اشاره میکنند که مهاجمان با طراحی یک سناریوی دولایه، ابتدا از طریق بسته آلوده Rank Math PRO دسترسی اولیه به سرورها را تضمین کردند و سپس با بهرهگیری از تکنیکهای PHP2Shell تلاش نمودند اختیارات خود را از سطح کاربری وبسرور به سطح ریشه سیستمعامل لینوکس ارتقا دهند. این سطح از پیچیدگی عملیاتی گمانهزنیها را درباره حضور گروههای هکری پیشرفته و تحت حمایت دولتها (APT) تقویت کرده است؛ گروههایی که هدف آنها نه باجگیریهای کوچک چند هزار دلاری، بلکه ایجاد دسترسیهای پایدار و دائمی در زیرساختهای استراتژیک تجارت الکترونیک، سامانههای بانکی متصل به وب و پرتالهای رسانهای بینالمللی است.
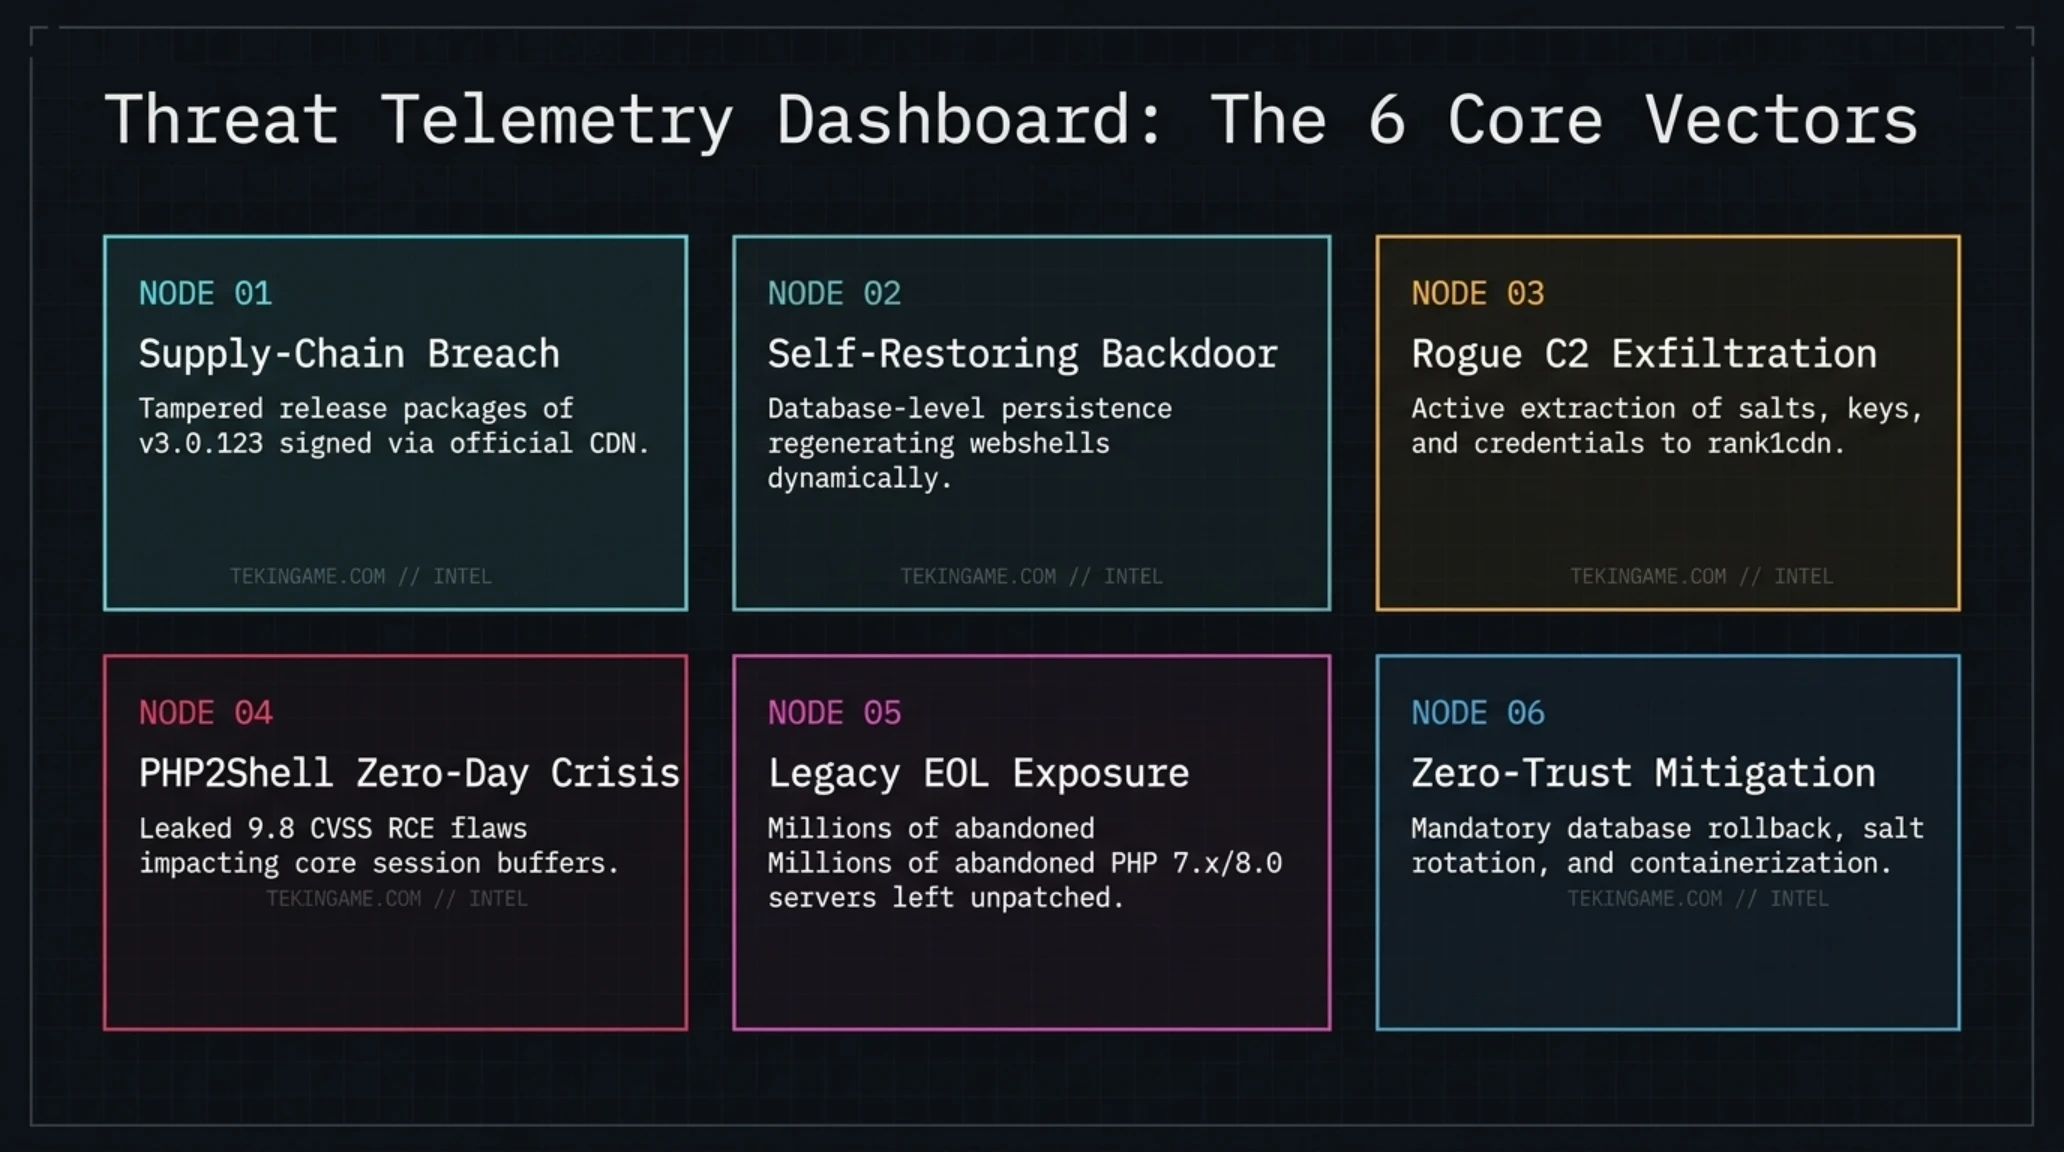
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
کالبدشکافی مکانیسم نفوذ Rank Math PRO؛ تشریح بدافزار خود-ترمیمشونده
بررسیهای مهندسی معکوس روی پکیج دستکاریشده رنکمث پرو نسخه 3.0.123 نشان میدهد که طراحان این حمله از مهارت تکنیکی فوقالعاده بالایی در اکوسیستم وردپرس برخوردار بودهاند. کد مخرب در لایههای پنهان توابع کلاس بارگذاری خودکار جاگذاری شده بود تا در زمان بررسیهای سطحی کد توسط آنتیویروسها یا ابزارهای مانیتورینگ متداول توجهی جلب نکند. این کد در نخستین گام پس از فعالسازی افزونه، یک شناسه یکتا برای سرور قربانی تولید کرده و با برقراری یک اتصال امن SSL به سرور کنترل و فرمان مهاجمان، وضعیت وبسایت و سطح دسترسی کاربر را مخابره میکرد.
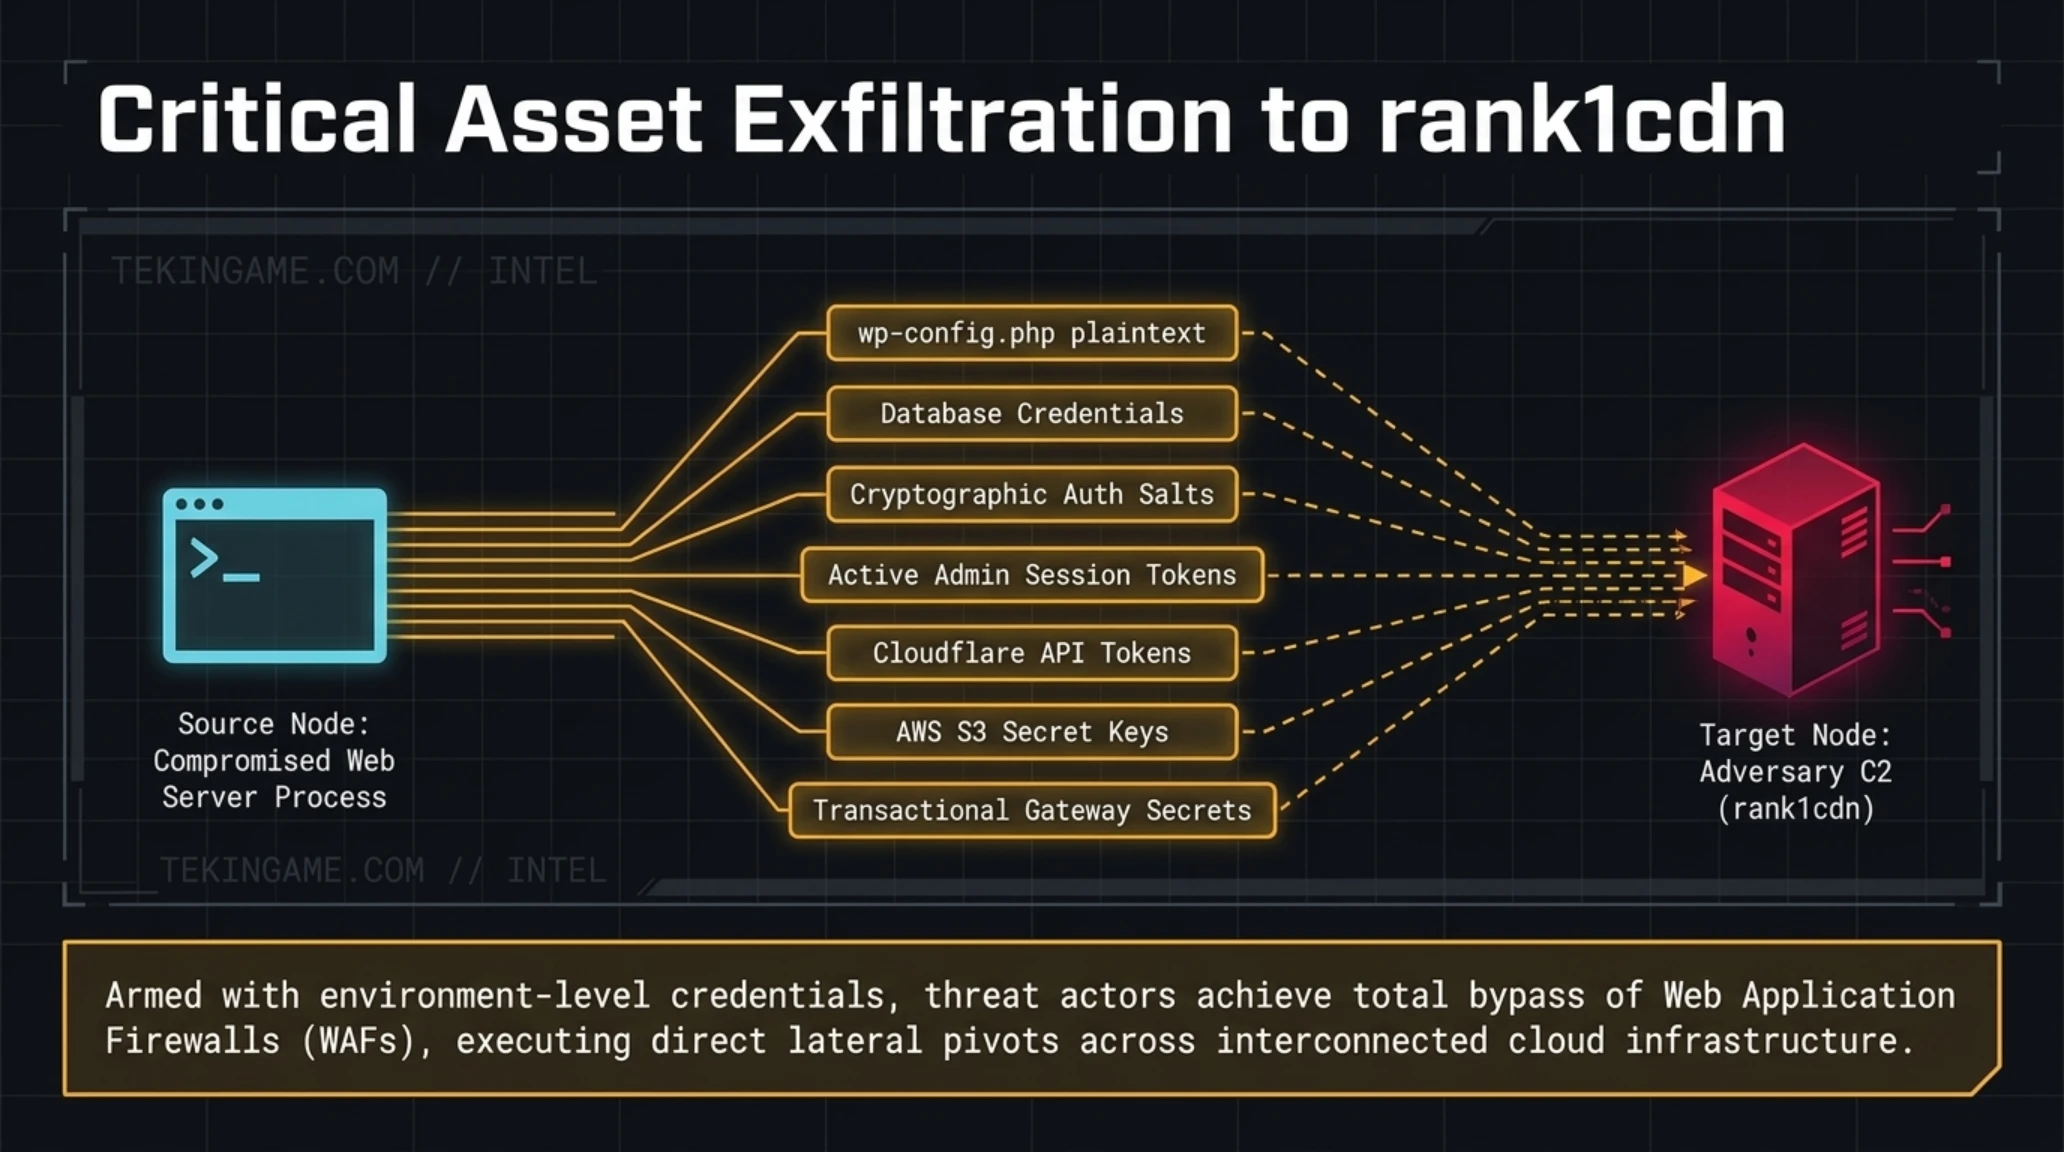
پژوهشگران امنیت سایبری با بررسی کدهای دیکامپایلشده دریافتند که فایل اصلی آلوده، شامل یک تابع مبهمسازیشده به نام wp_rank_remote_telemetry بوده است. این تابع به ظاهر برای ارسال آمار و عملکرد رتبهبندی به سرورهای ابری رنکمث طراحی شده بود، اما در باطن وظیفه اجرای پیلود مرحله دوم را بر عهده داشت. مهاجمان با بهرهگیری از رمزنگاری ترکیبی XOR و کدگذاری چندلایه Base64، آدرس سرور C2 یعنی rank1cdn را پنهان ساخته بودند تا در اسکنهای متنی خودکار ردپایی برجا نماند. به محض ارسال اولین پینگ به سرور فرماندهی، یک کلید رمزنگاری پویا از راه دور دریافت میشد که تعیین میکرد کدام بخش از وبسایت قربانی باید برای عملیات خروج داده مورد هدف قرار گیرد.
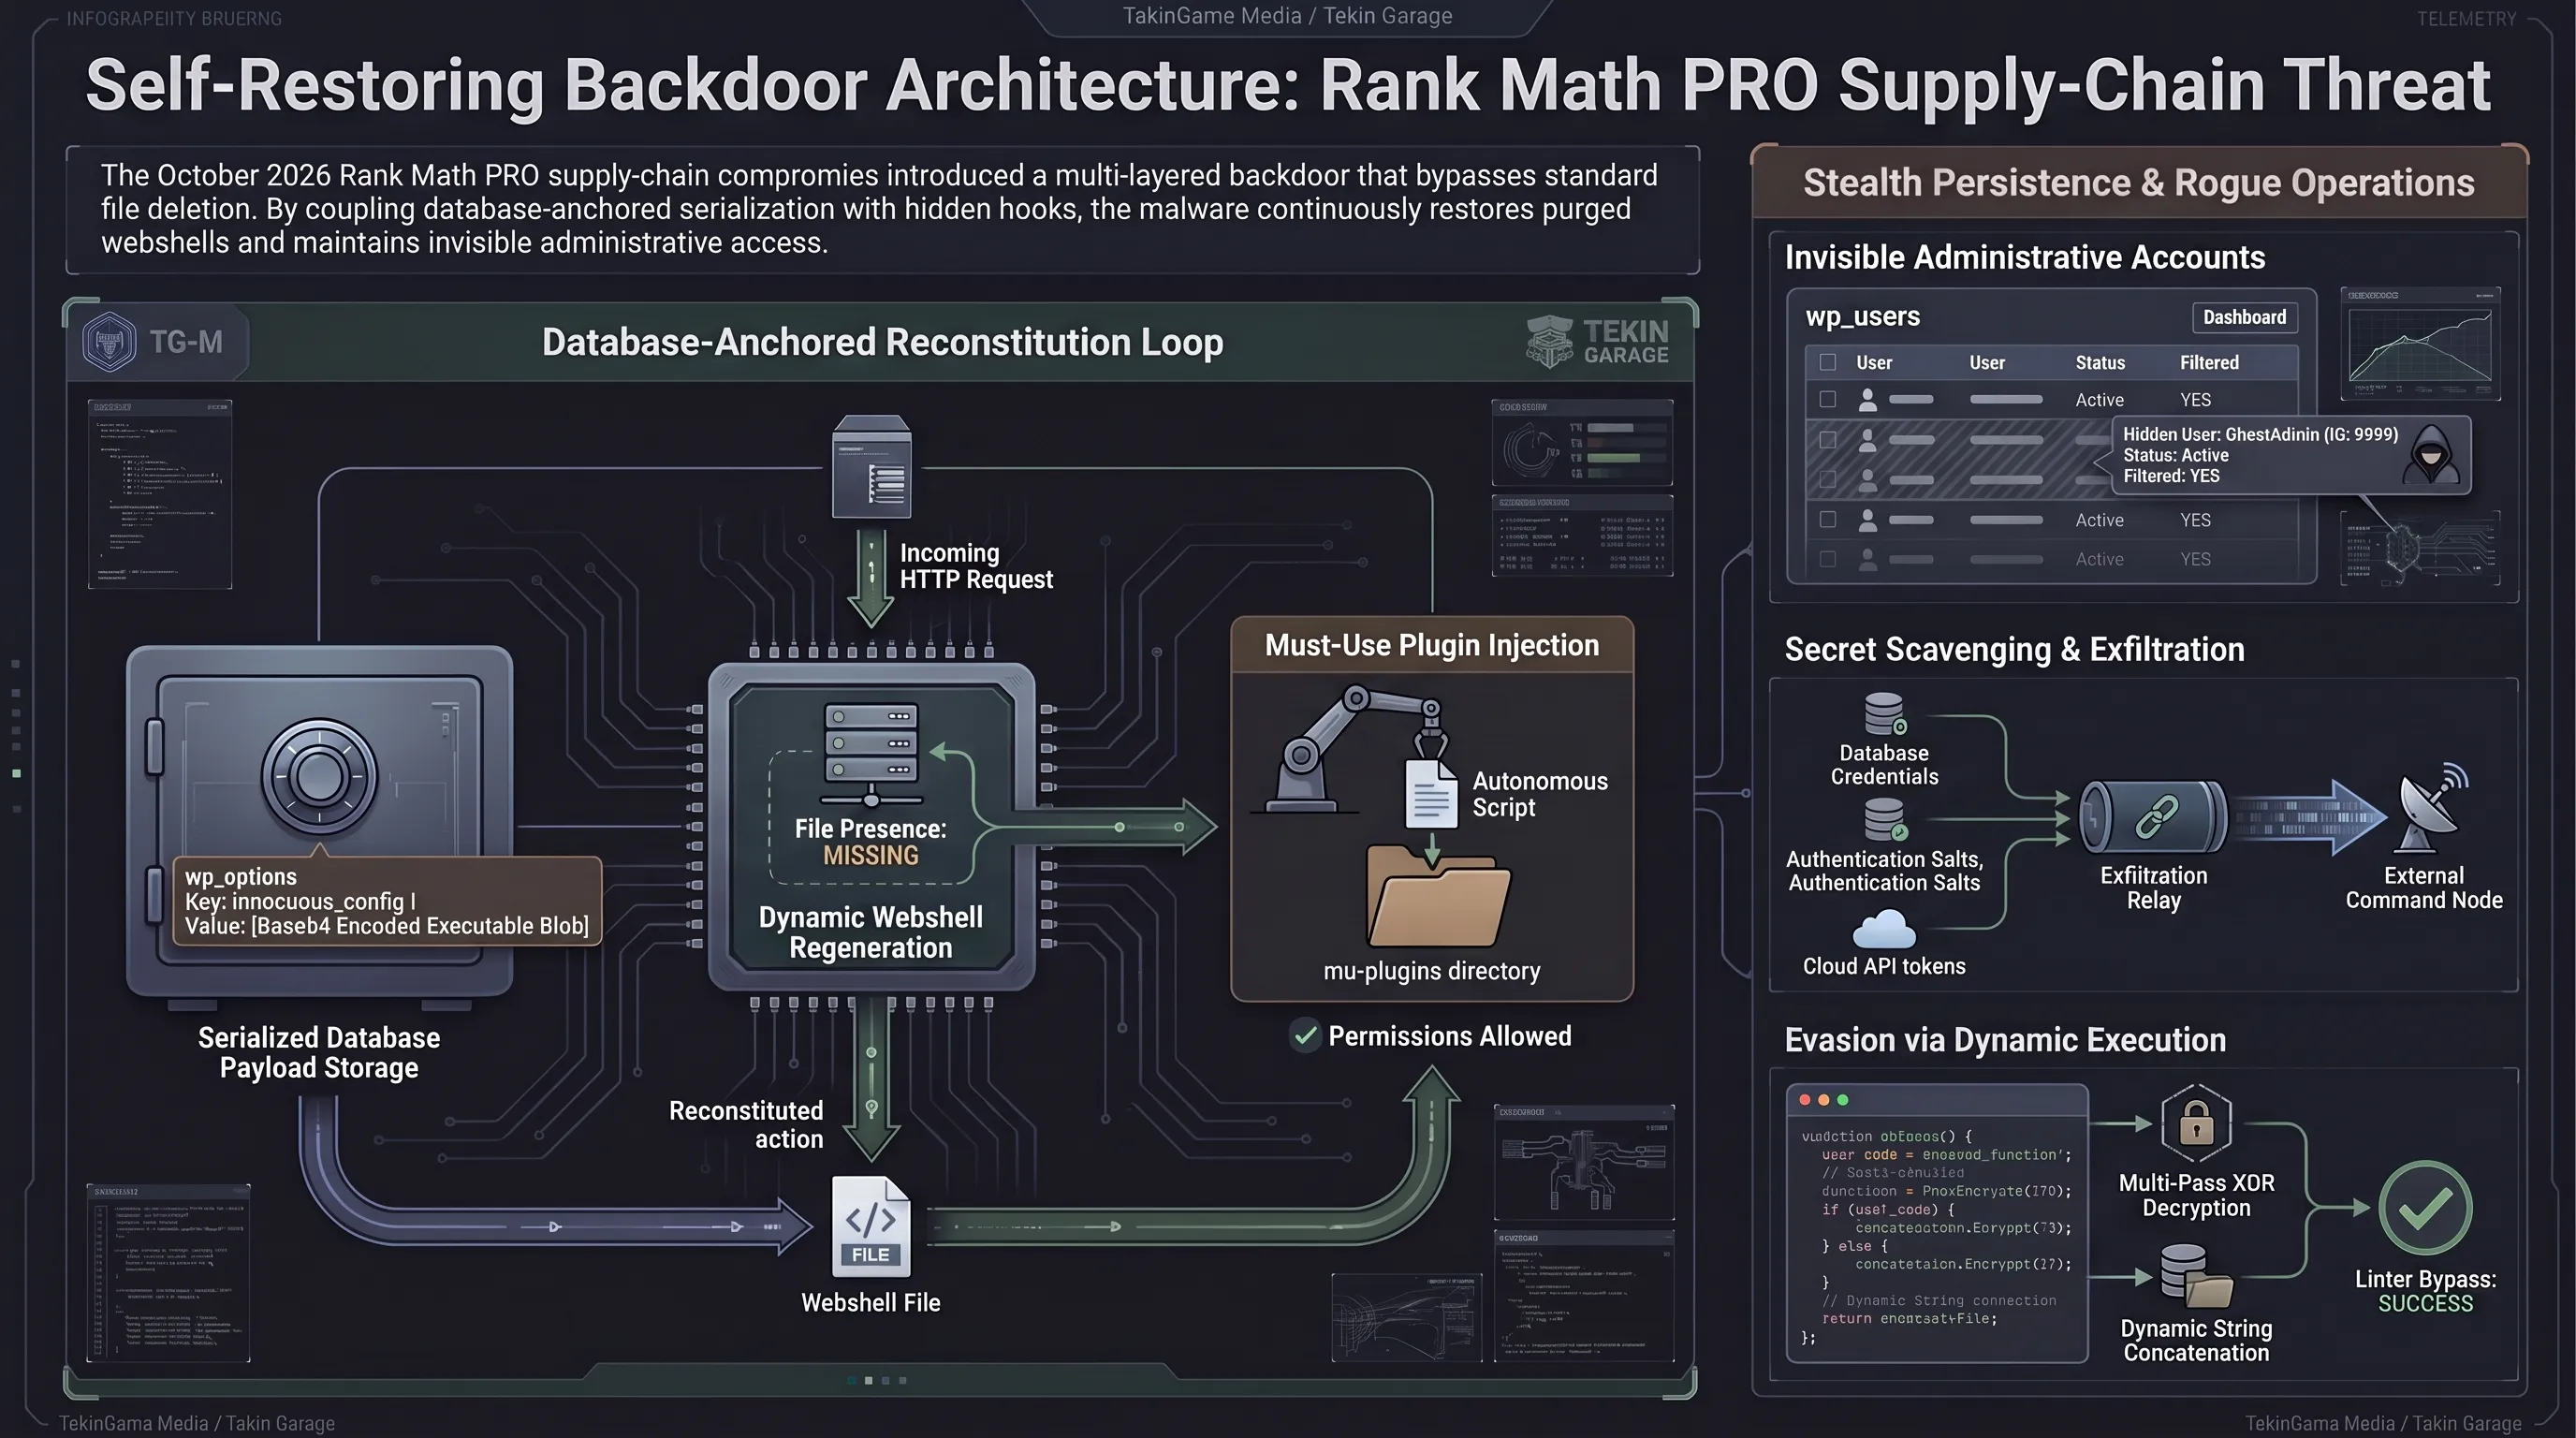
بررسی موشکافانه فایل دستکاریشده در آزمایشگاه امنیت دژ تکینگیم نشان میدهد که مجرمان سایبری ساعتها وقت صرف کردهاند تا کدهای آلوده از سد دقیقترین موتورهای تحلیل ایستای کد (SAST) عبور کند. ابزارهای اسکن سازمانی نظیر SonarQube، PHPStan و ابزارهای ممیزی وردپرس به صورت پیشفرض الگوهای شناختهشدهای مانند فراخوانی مستقیم توابع eval یا base64_decode همراه با متغیرهای ورودی کاربر (POST و GET) را مسدود میسازند. برای دور زدن این مانع، طراحان بدافزار از یک زنجیره مبهمسازی سهمرحلهای بهره برده بودند که در آن هیچ کلمه کلیدی خطرناکی به صورت مستقیم در سورسکد دیده نمیشد.
در گام اول، رشتههای اجرایی به چندین قطعه مجزا تقسیم شده و درون آرایههای چندبعدی تنظیمات استایل و متغیرهای رنگی فرانتاند افزونه جاسازی شده بودند. این آرایهها در ظاهر دادههای مربوط به چیدمان بصری اسنیپتهای سئو بودند، اما در زمان کامپایل با یک حلقه ریاضی بر پایه عملگرهای بیتی XOR و توابع معکوسسازی رشته بازترکیب میشدند. در گام دوم، بدافزار به جای فراخوانی توابع سیستمی، از مفهوم متغیرهای متغیر (Variable Variables) در زبان پیاچپی سود میجست؛ بدین صورت که نام تابع هدف به صورت دینامیک در زمان اجرا تولید شده و از طریق فراخوانی کالبکهای فیلترهای وردپرس اجرا میگردید.
این معماری فریبنده باعث شد حتی تیمهای نظارت امنیتی شرکتهای بزرگ میزبانی که به صورت خودکار فایلهای فشرده افزونهها را پیش از استقرار اسکن میکنند، متوجه هیچگونه ناهنجاری رفتاری نشوند. علاوهبر این، لودر بدافزار مجهز به یک سیستم تشخیص محیط سندباکس و ماشین مجازی بود. اگر بدافزار متوجه میشد که در یک محیط ایزوله تحلیل بدافزار با ابزارهایی مانند Xdebug در حال اجراست، فرآیند اتصال به سرور فرماندهی را لغو کرده و کدهای کاملاً طبیعی و استاندارد سئو را خروجی میداد تا مانع از ثبت هشدار در آزمایشگاههای امنیتی گردد.
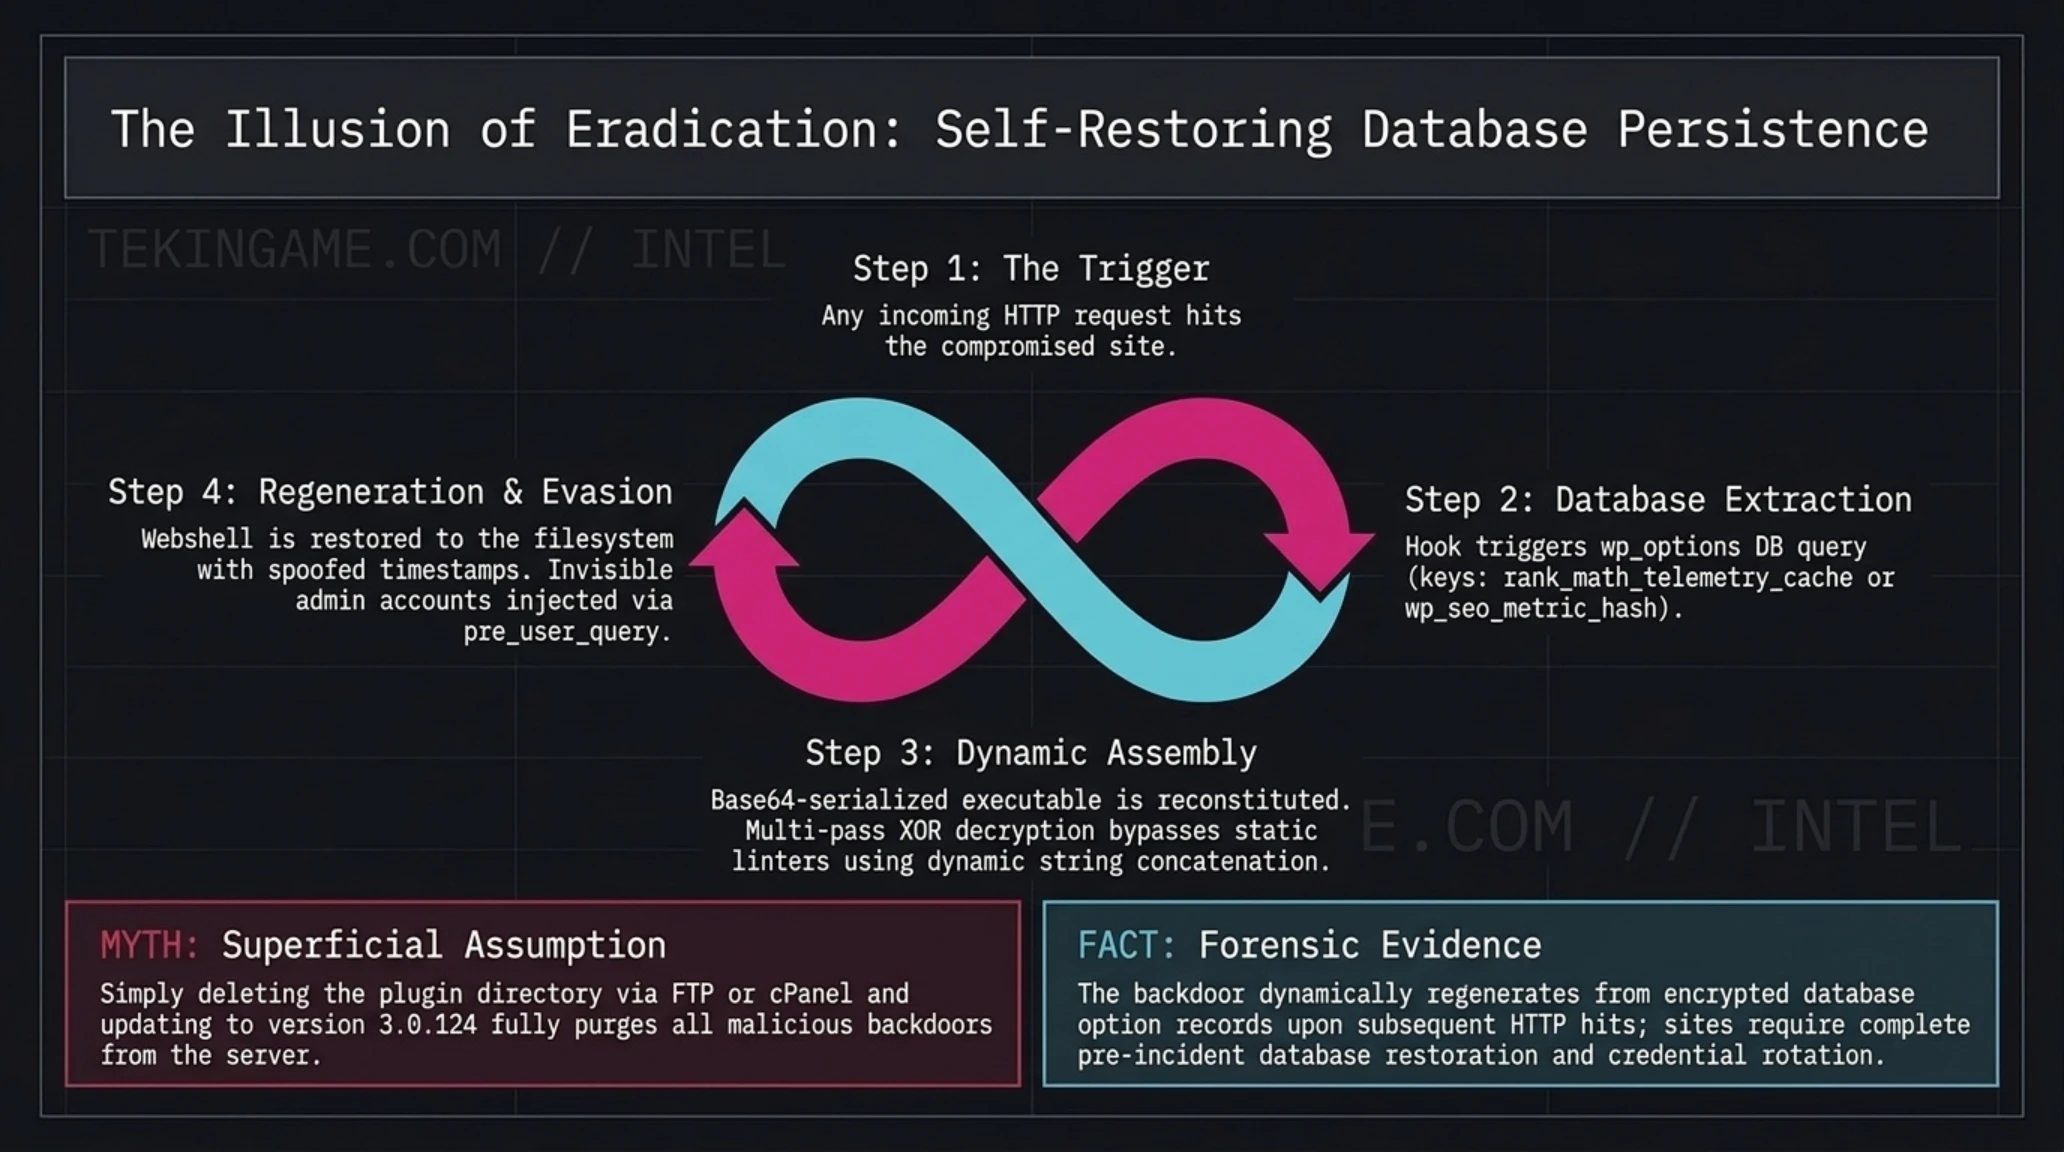
وجه تمایز ترسناک این اکسپلویت نسبت به رخنههای کلاسیک وب، ساختار بازتولید یا خود-ترمیمشوندگی (Self-Restoring Persistence) آن است. در سناریوهای رایج پاکسازی، مدیران وبسایت با اسکن پوشه پلاگینها، فایل مشکوک php را حذف میکنند و تصور میکنند مشکل برطرف شده است. اما در این بدافزار، یک رشته بایت رمزگذاریشده بر پایه Base64 در رکوردهای دیتابیس تحت عناوینی شبیه به تنظیمات کش افزونه ذخیره میشد. همزمان، یک قلاب در رویداد سیستمی بارگذاری وردپرس تعریف شده بود که با هر بازدید جدید از هر صفحهای از سایت، وجود فایل فیزیکی وبشل را بررسی میکرد و در صورت مشاهده عدم حضور آن، بلافاصله فایل مخرب را با دسترسی وبسرور مجدداً روی دیسک بازنویسی میکرد.
این فرآیند هوشمندانه چرخه پاکسازی سنتی را کاملاً بیاثر میساخت. از طرف دیگر، بدافزار قادر بود نشستهای مدیران ارشد سایت را استخراج کرده و حسابهای کاربری نامرئی با دسترسی Administrator در جدول کاربران ایجاد نماید. این حسابها با فیلتر کردن کوئریهای بخش مدیریت وردپرس به گونهای پنهان شده بودند که در لیست عادی کاربران پنل ادمین نمایش داده نمیشدند، در حالی که از طریق فراخوانی مستقیم API امکان کنترل تمام زیرساخت سایت، دستکاری لینکهای سئو و تغییر مسیر ترافیک کاربران به صفحات بدافزاری وجود داشت.
مکانیسم پایداری بدافزار تنها به دیتابیس محدود نمیشد. مهندسان متوجه شدند که کد مخرب، کدهای رهگیری پنهانی را در هدر قالبهای فعال سایت تزریق میکرد. این کدهای جاوااسکریپت به صورت کاملاً تفکیکشده عمل میکردند: برای کاربران عادی و رباتهای گوگل صفحه کاملاً سالم و بهینهسازیشده نمایش داده میشد تا رتبه سئوی سایت سقوط نکند و ادمین به چیزی مشکوک نشود؛ اما برای کاربرانی که با سیستمعاملهای هدف یا از موقعیتهای جغرافیایی خاصی به سایت وارد میشدند، اسکریپتهای سرقت اطلاعات کارت بانکی (Credit Card Skimmer) و فیشینگ صفحات ورود به حسابهای شرکتی بارگذاری میگردید. این استراتژی پنهانکاری، نشاندهنده طراحی کاملاً هدفمند و تجاری این عملیات نفوذ است.
چرا این تحول بازی را تغییر میدهد؟
این بحران فراتر از یک نقص فنی معمولی است؛ همگرایی مسمومسازی بستههای معتبر با آسیبپذیری بدون نیاز به احراز هویت در هسته مفسر پیاچپی، زنگ خطری بیسابقه برای کل زنجیره اعتماد نرمافزارهای تجاری وب محسوب میشود.
بحران جهانی کدهای مخرب PHP2Shell؛ کالبدشکافی آسیبپذیری بحرانی هسته زبان وب
همراستا با زلزله امنیتی در پلاگینهای مدیریت محتوا، انتشار عمومی اکسپلویت مفهومی موسوم به PHP2Shell جامعه مهندسان زیرساخت، ارائهدهندگان میزبانی وب و مدیران شبکه را در وضعیت آمادهباش اضطراری قرار داد. دو شناسه امنیتی ثبتشده یعنی CVE-2026-109618 و CVE-2026-109619 به صورت زنجیرهای نقصی فوقالعاده حساس در نحوه مدیریت اشارهگرهای حافظه در مفسر زبان پیاچپی را آشکار میکنند. برخلاف تصور عمومی که آسیبپذیریهای وب را ناشی از اشتباه در اعتبارسنجی ورودی فرمهای برنامهنویسان میداند، این بار خطا درون هسته کامپایلشده مفسر C رخ داده است.
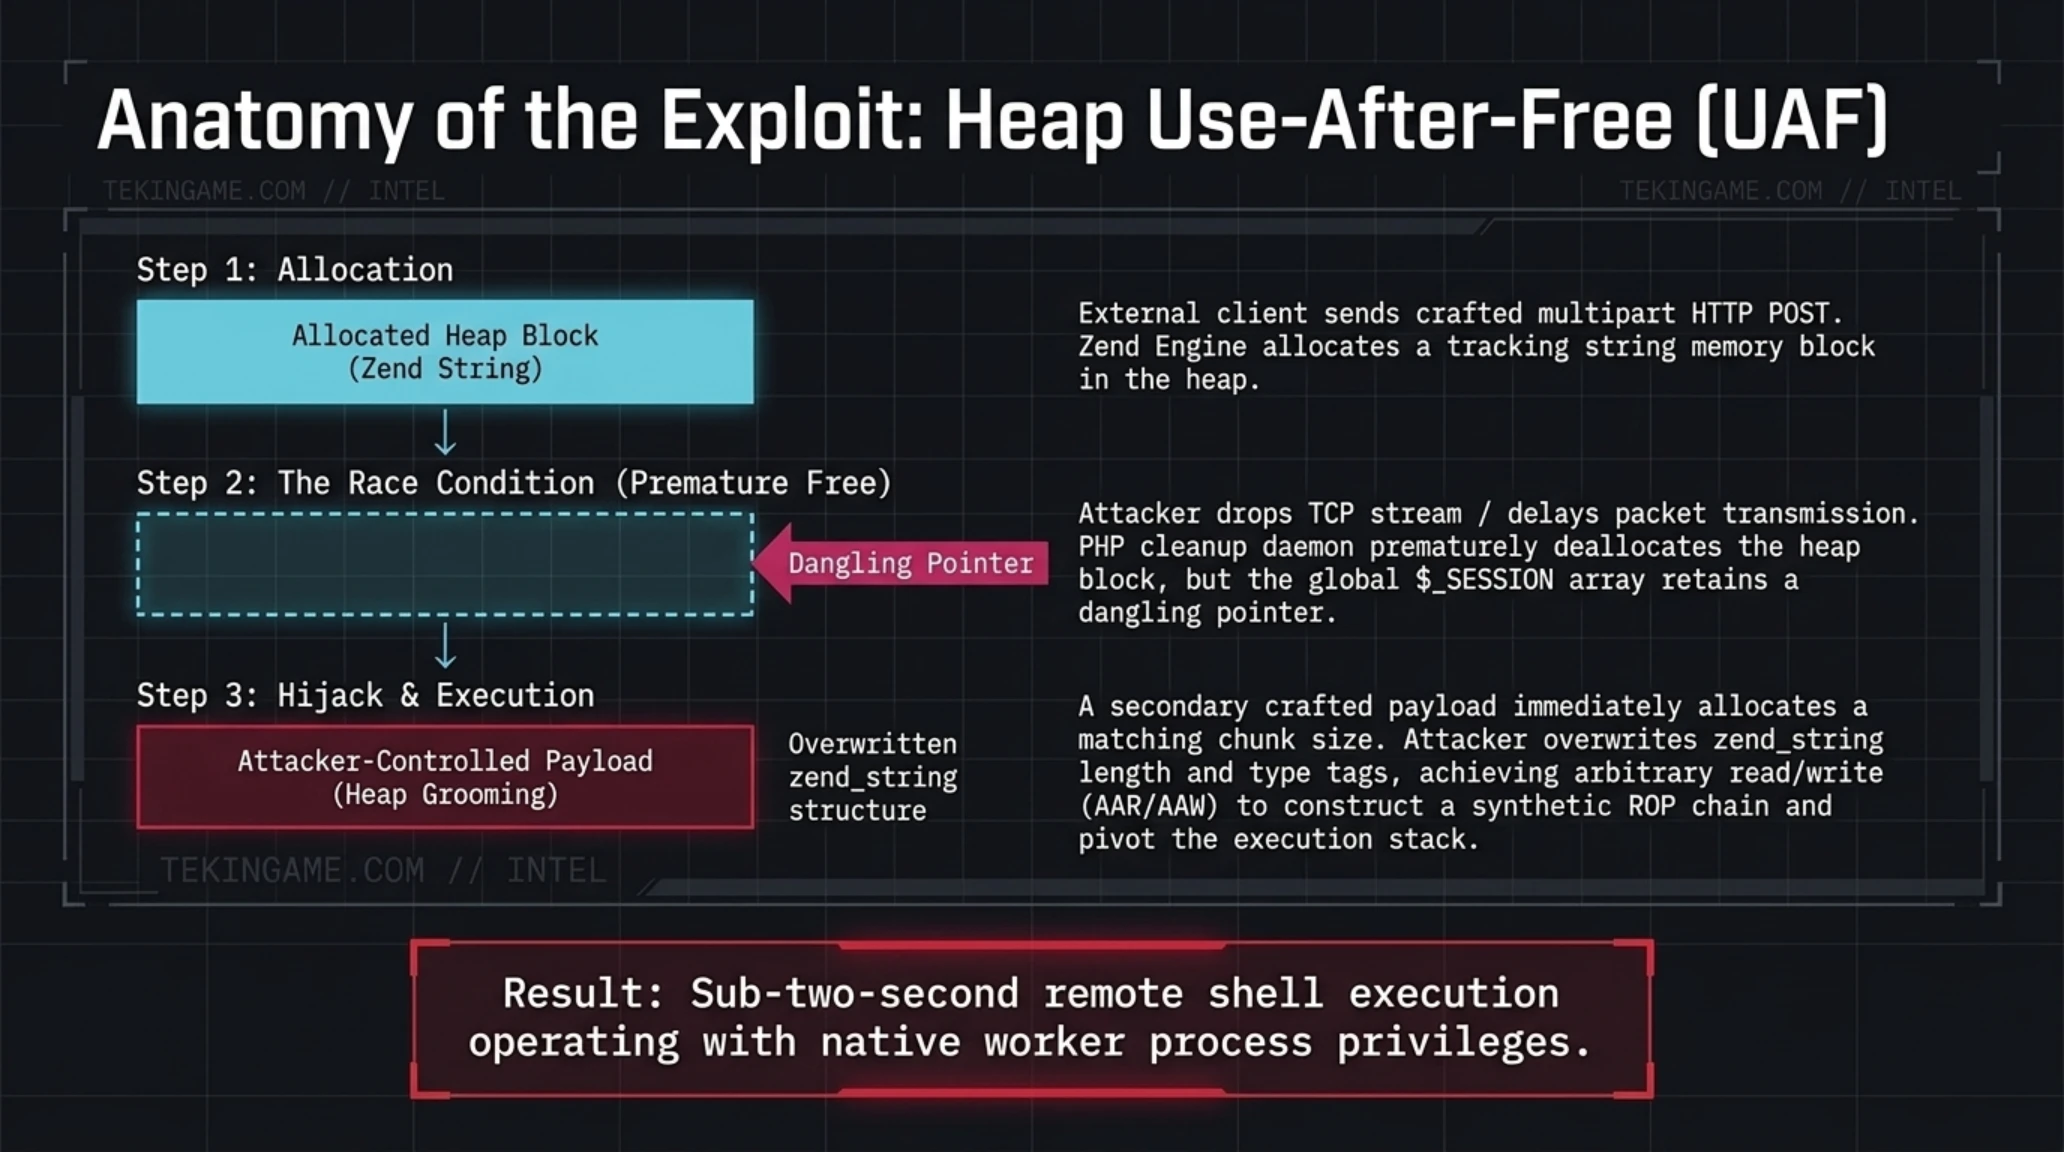
ریشه این رخداد در پردازش بافر ویژگی پیشرفت آپلود در نشستها یعنی قابلیت session.upload_progress قرار دارد. هنگامی که یک کلاینت خارجی درخواستی چندبخشی به سمت سرور ارسال میکند، مفسر پیاچپی دادههای مربوط به بایتهای دریافت شده را در یک متغیر سراسری داخل آرایه سوپرگلوبال SESSION ثبت میکند. اگر مهاجم با دستکاری فلگهای هدر و ارسال همزمان جریانهای پاکت با تاخیر مصنوعی، چرخه آزادسازی متغیرهای نشست را پیش از تکمیل نهایی رشته مختل کند، خطای استفاده از حافظه پس از آزادسازی (Heap Use-After-Free) فعال میشود.
برای درک دقیق مکانیسم فنی این باگ در موتور Zend، باید نحوه تخصیص حافظه در لایه zend_alloc را واکاوی کنیم. موتور زند برای بهینهسازی سرعت تخصیص حافظه در پردازشهای پرشمار وب، از یک تخصیصدهنده اختصاصی بر پایه اسلبها و چانکهای حافظه بهره میبرد. در جریان آپلود فایلهای حجیم به روش چندبخشی (multipart/form-data)، اگر هدرهای اتصال به گونهای ارسال شوند که ارتباط به صورت پیشبینینشده قبل از دریافت آخرین مرز باینری بسته شود، تابع تمیزکننده نشست در فایل ext/session/session.c فراخوانی میگردد. در این وضعیت، اشارهگر متناظر با رشته متغیر وضعیت آپلود آزاد میشود، در حالی که اشارهگر ثانویه در جدول هش سوپرگلوبال همچنان به همان آدرس حافظه بدون مقدار اشاره میکند.
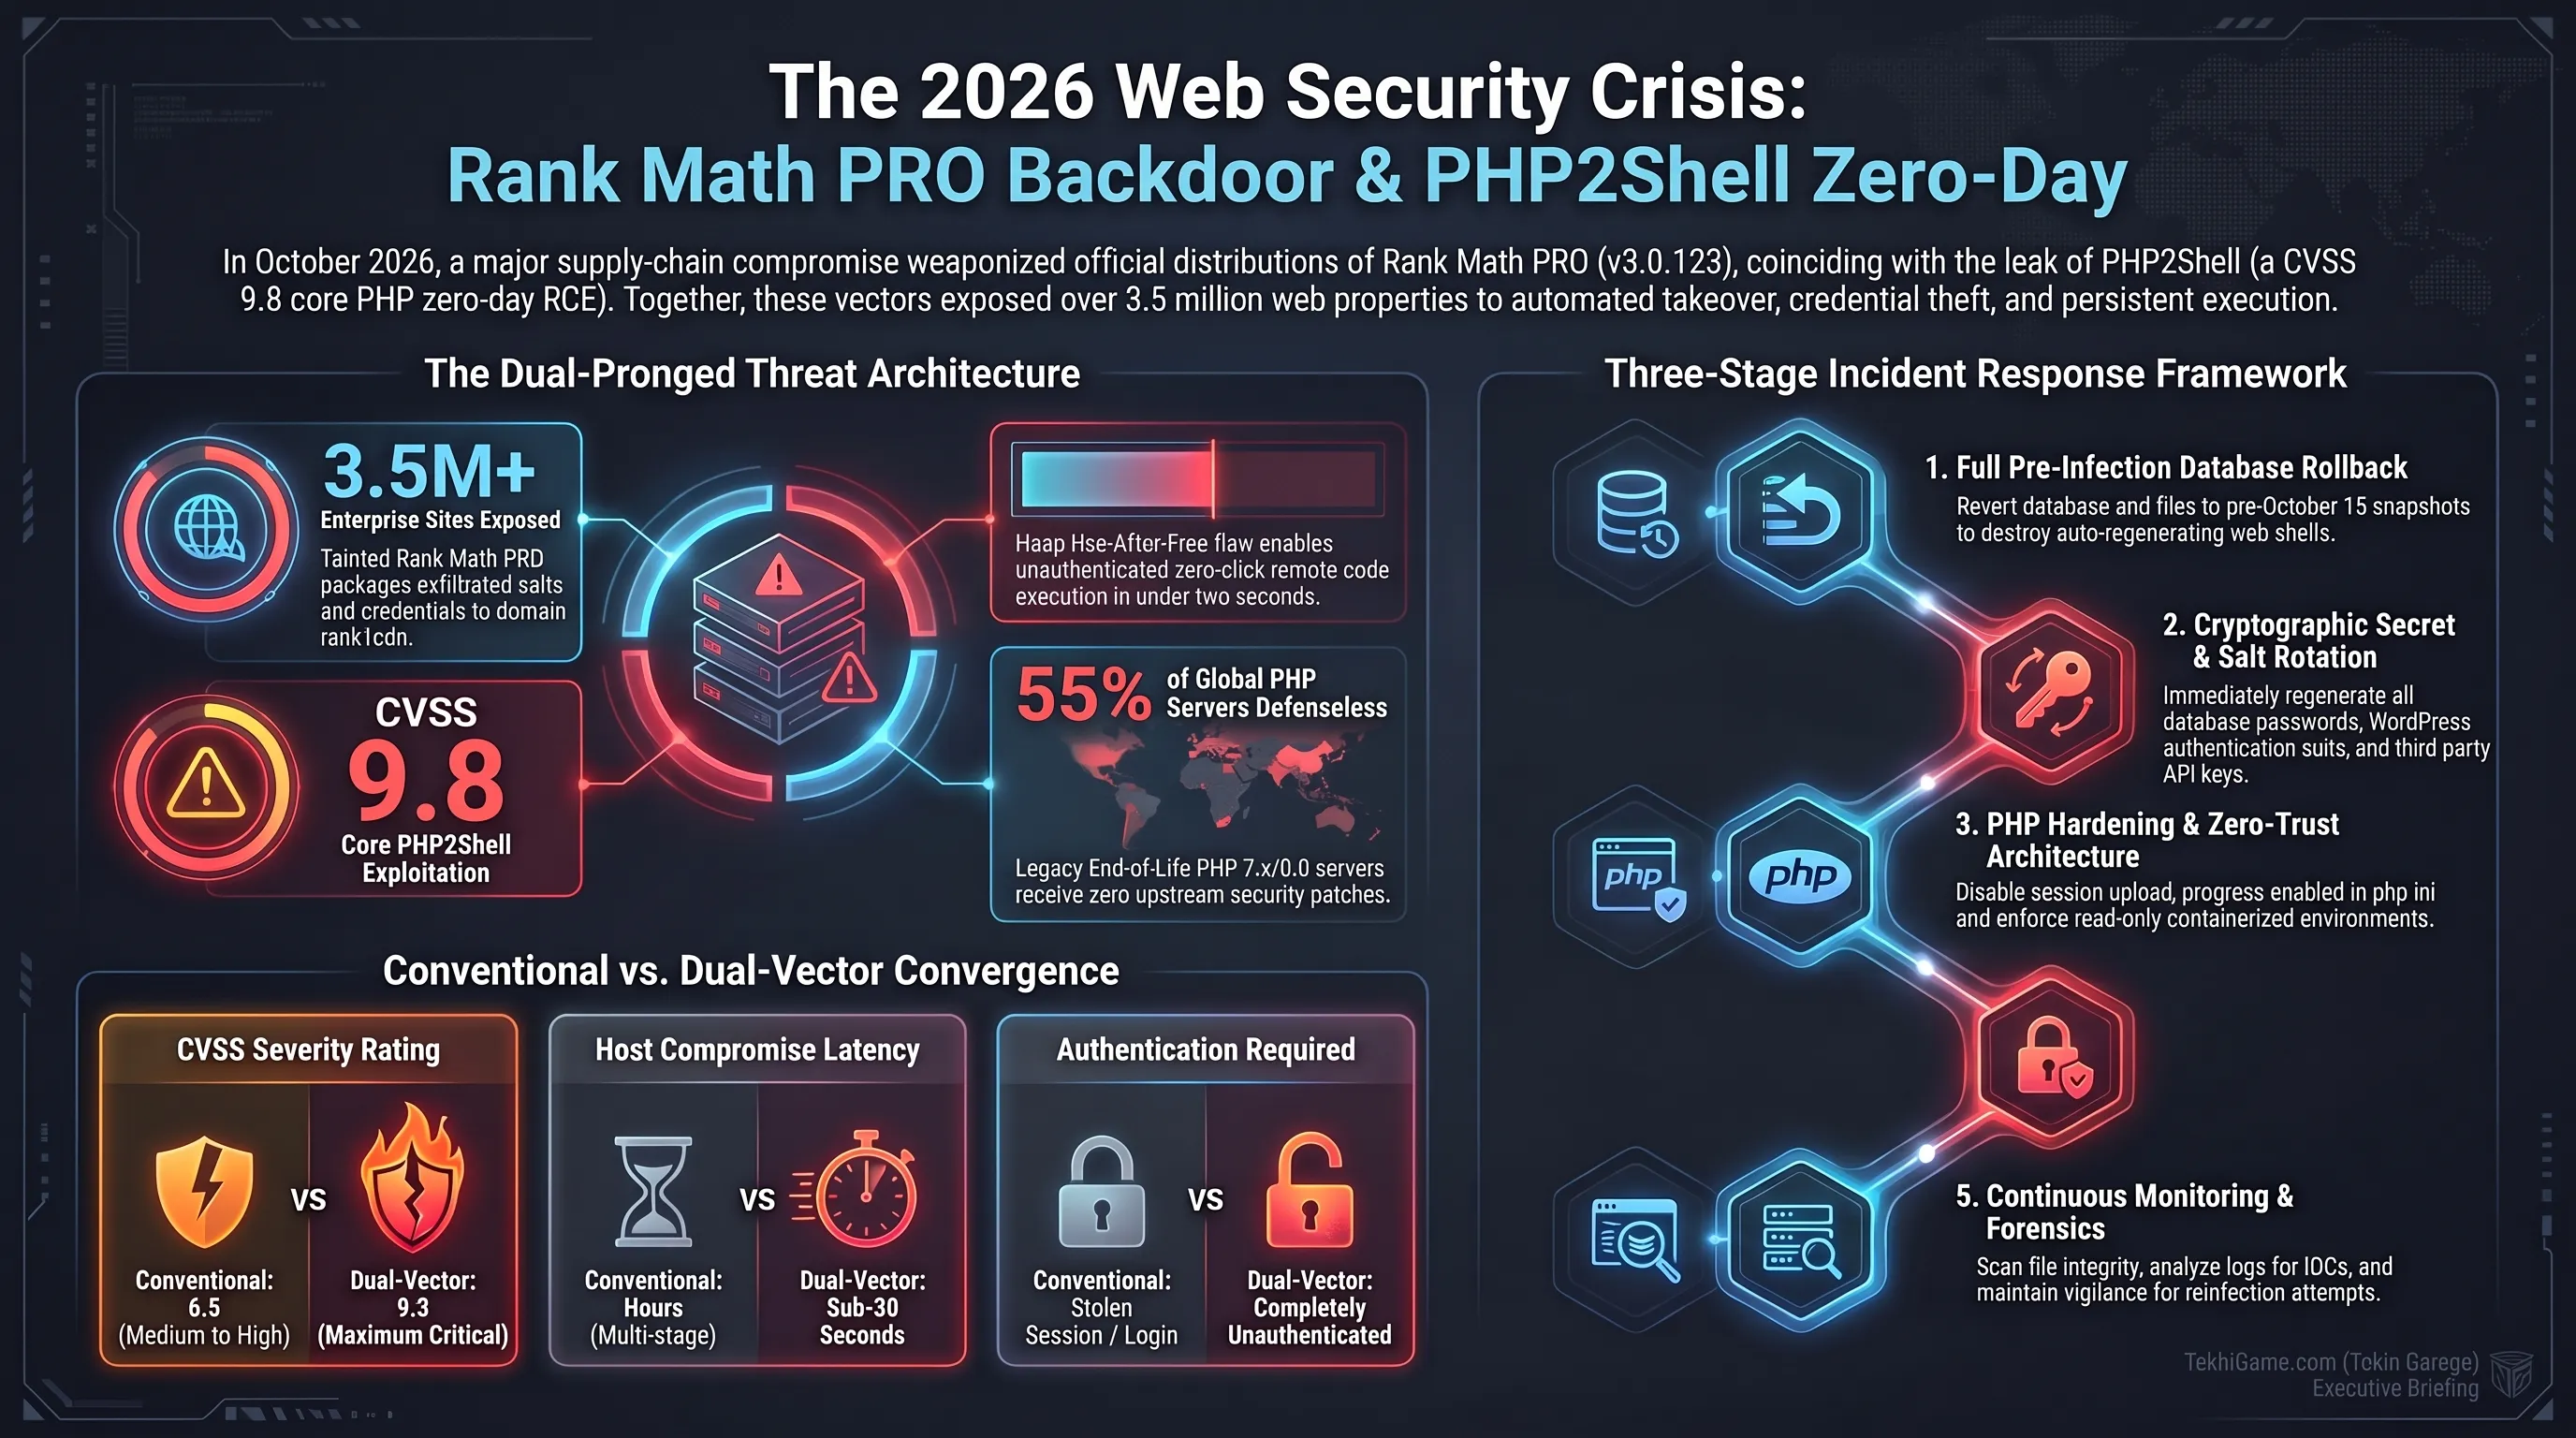
این ناهماهنگی در تخصیص حافظه هیپ به یک مهاجم ناشناس و بدون نیاز به ورود به سیستم (Unauthenticated) اجازه میدهد ساختارهای داخلی توابع zend_string را با آدرسهای دلخواه بازنویسی کند. حاصل این سناریو، دستیابی به قابلیت خواندن و نوشتن دلخواه در حافظه رم سرور (Arbitrary Address Read/Write) است. با دستکاری فیلدهای struct مربوط به zval، مهاجم میتواند جداول توابع داخلی موتور زند را بازنویسی کرده و آدرس توابع سیستمی نظیر system، exec یا passthru را در جدول فراخوانی مستقیم قرار دهد. نتیجه نهایی این فرآیند، اجرای بیدرنگ دستورات ترمینال سیستمعامل در کسری از ثانیه است.
شرکت پژوهشی معتبر watchTowr با بازتولید مستقل این سناریو در آزمایشگاه خود تأیید کرد که حملات مبتنی بر PHP2Shell قادرند بر روی وبسرورهای استاندارد Nginx و Apache مجهز به PHP-FPM در کمتر از چند ثانیه بدون برجا گذاشتن ردپایی در لاگهای عادی وب، دسترسی روت یا وبشل کامل برقرار سازند. نکته تکاندهندهتر این است که مکانیزمهای دفاعی لایه هسته لینوکس نظیر ASLR (تصادفیسازی فضای آدرس) و DEP/NX (جلوگیری از اجرای کد در بخش داده) در برابر این اکسپلویت ناتوان هستند؛ زیرا مهاجمان با افشای آدرس پایهای کتابخانه libc از طریق خواندن حافظه هیپ، زنجیرههای ROP (برنامهنویسی بازگشتمحور) را به طور مستقیم در فضای آدرس پردازش وبسرور سوار میکنند.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
حذف ساده پوشه افزونه Rank Math از هاست و ریستارت وبسرور تمام آثار آلودگی را پاک میکند و خطری سرور را تهدید نمیکند.
بدافزار رکوردهای پایدار در دیتابیس تزریق کرده و کلیدهای پیکربندی و رمزها را خارج کرده است؛ سایت باید کاملاً از بکاپ سالم ریستور شود و کلیدها تعویض گردند.
شکاف مرگبار نسخههای منسوخ؛ چرا میلیونها وبسایت در لبه پرتگاه قرار دارند؟
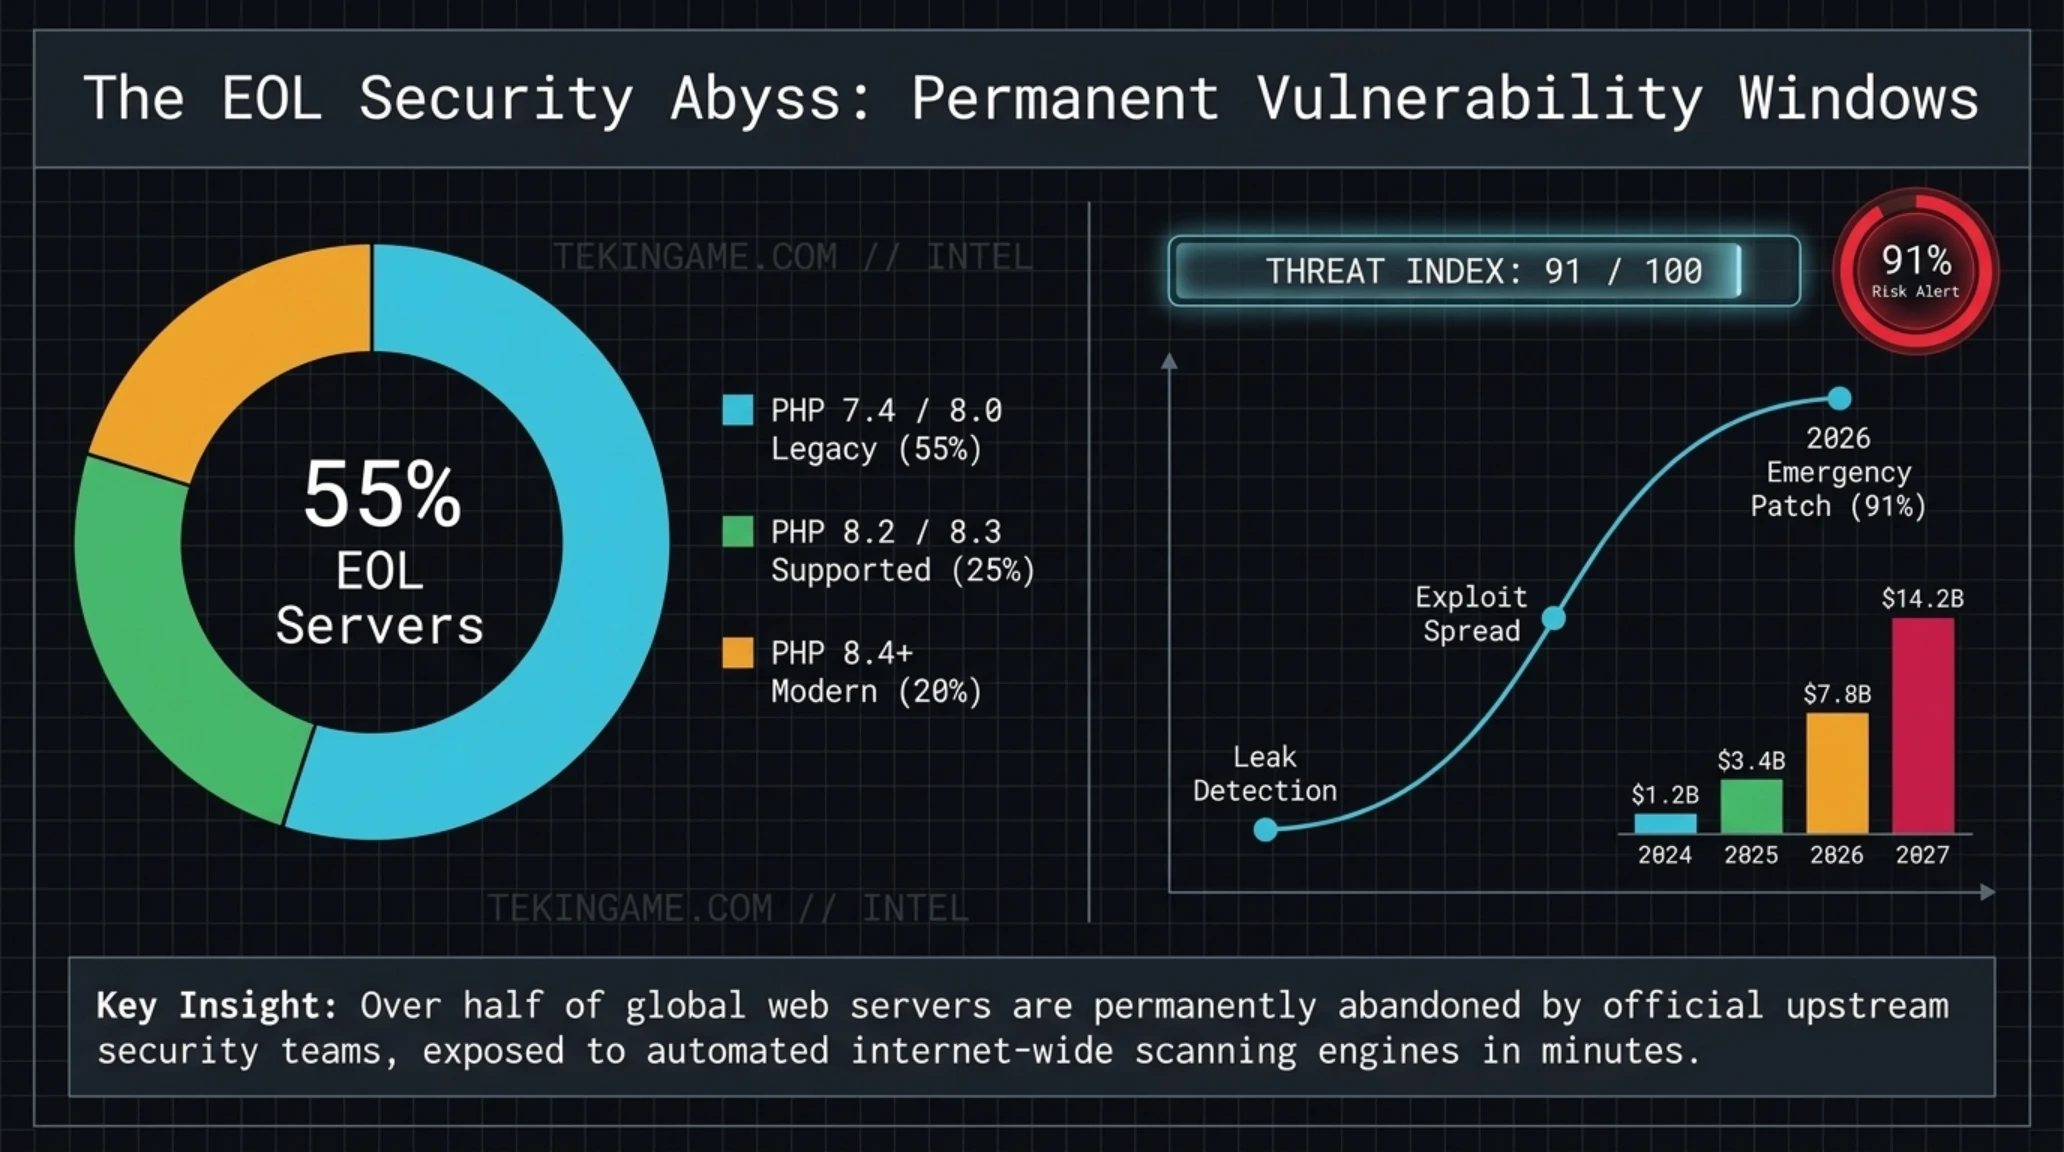
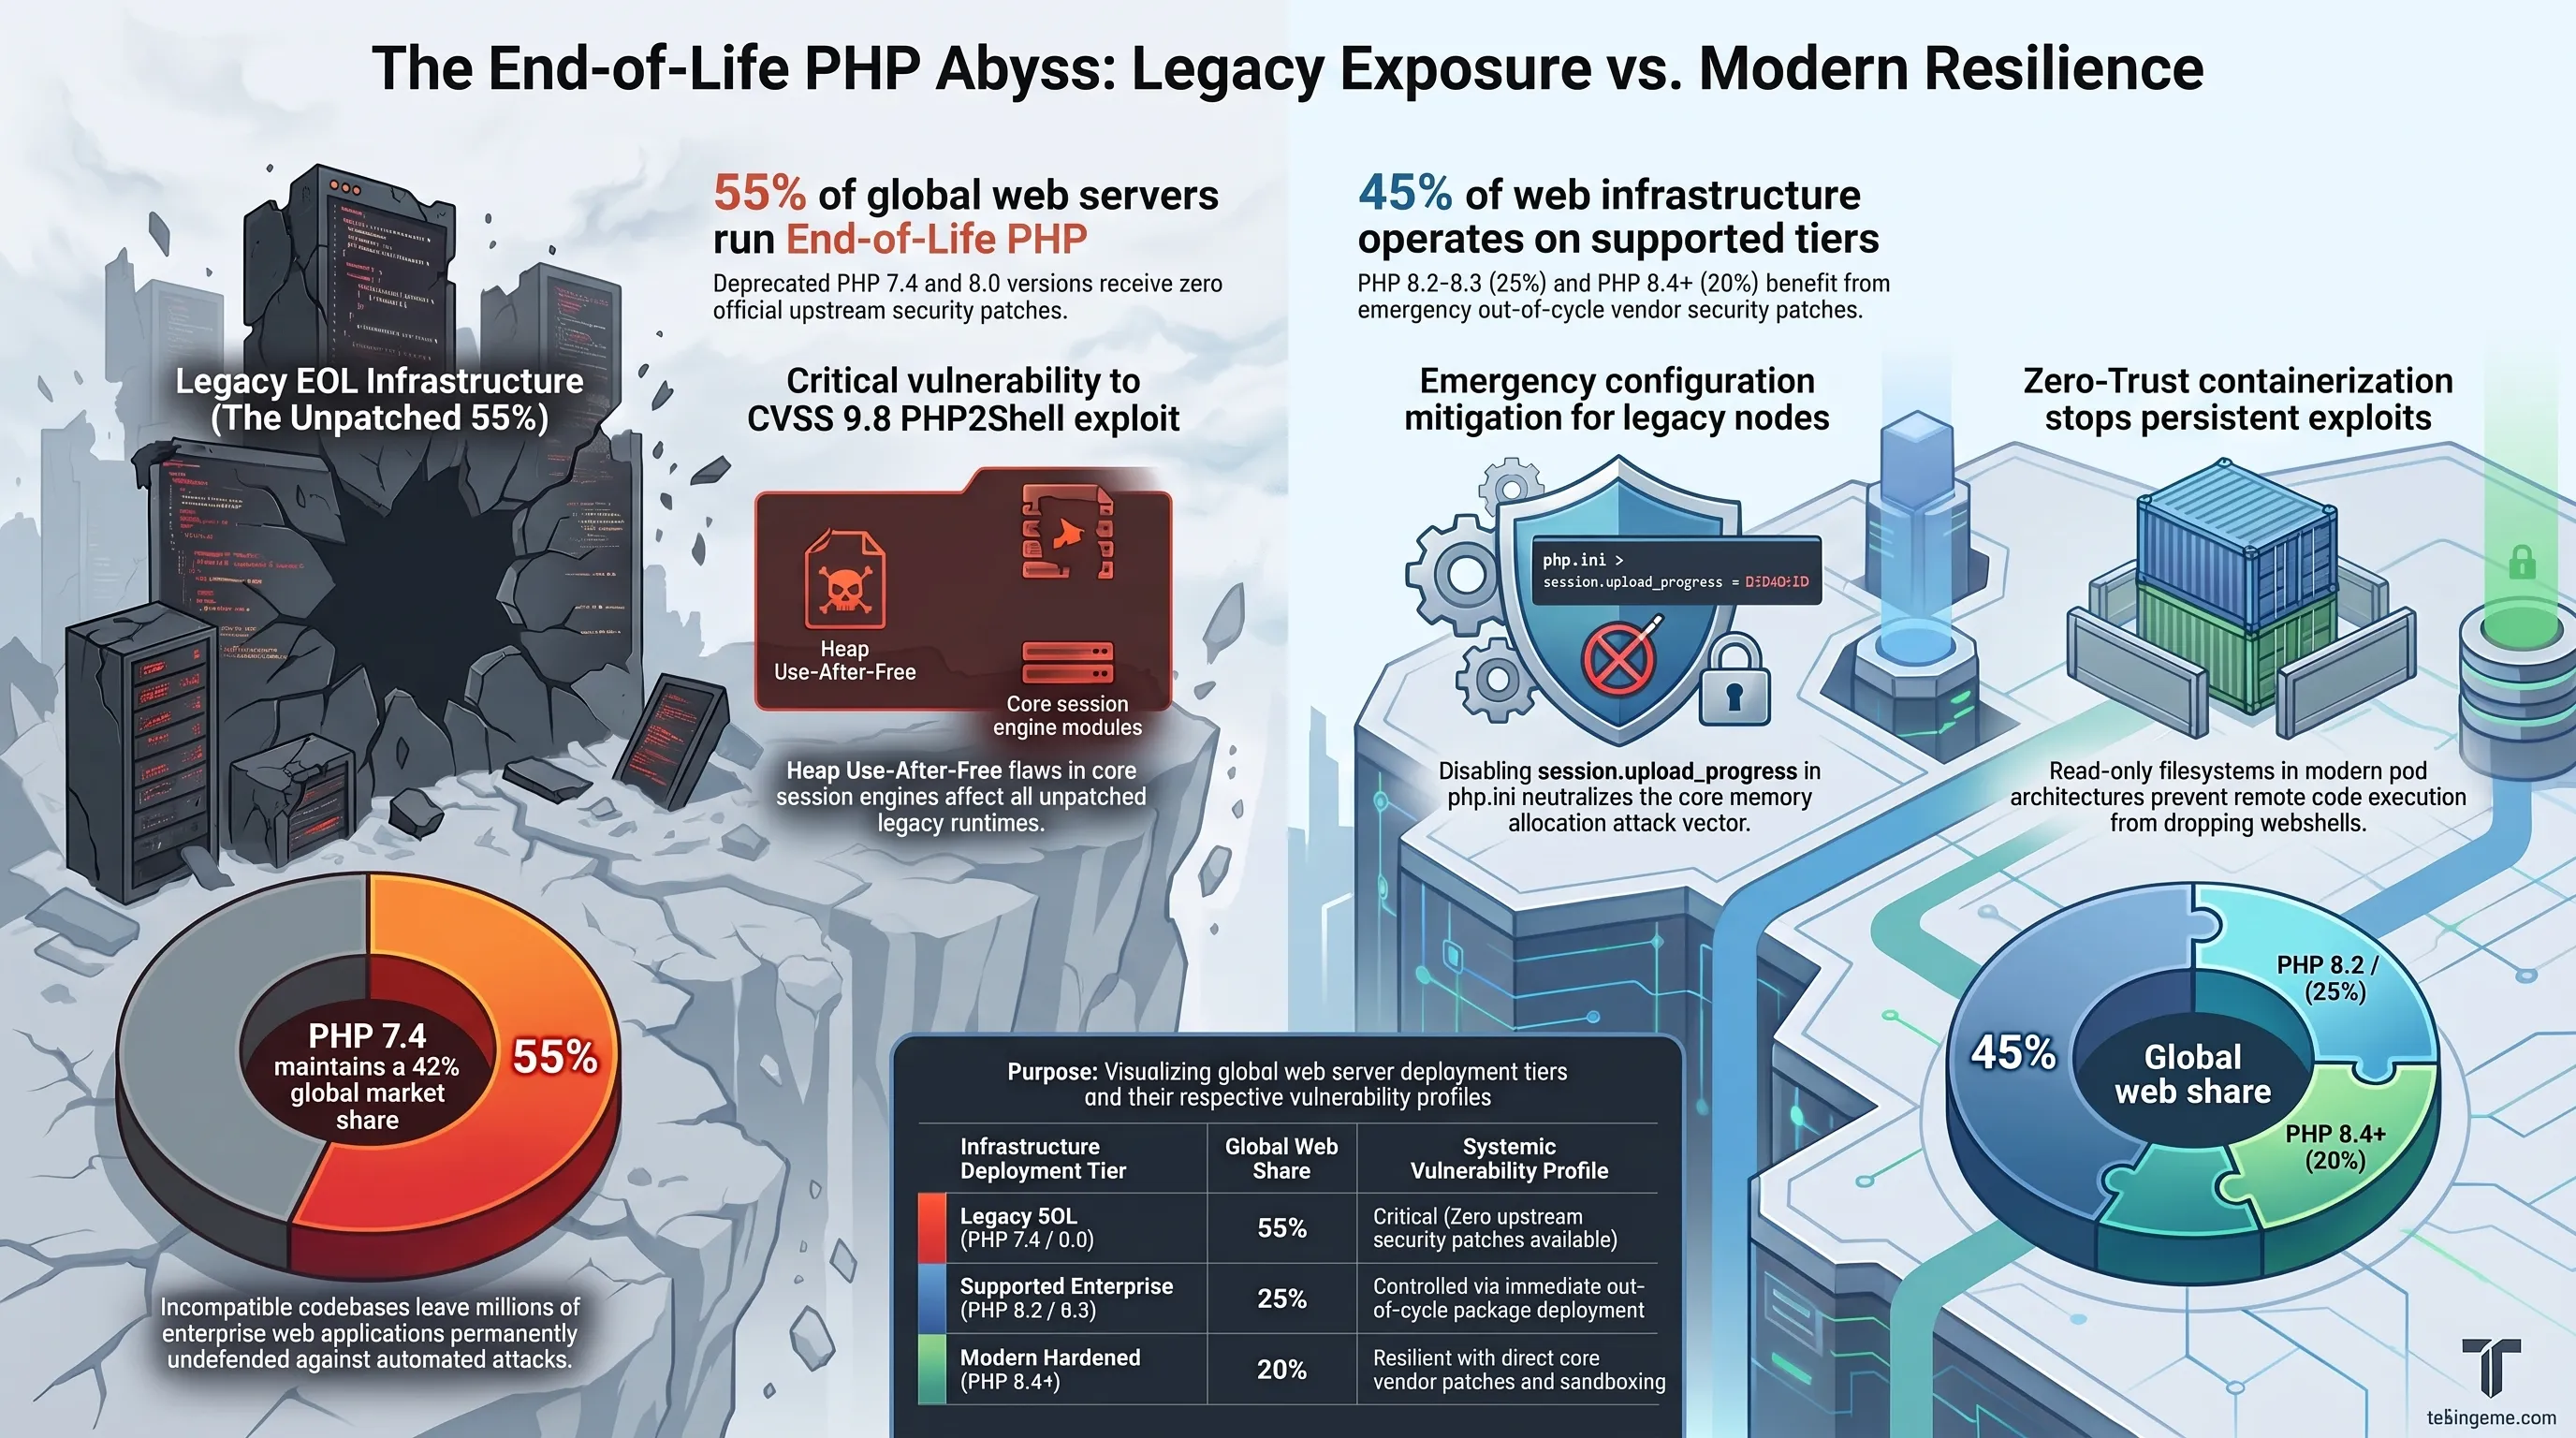
بزرگترین خطر ساختاری این تحول، در سیاست پشتیبانی رسمی پروژههای نرمافزاری نهفته است. تیم اصلی زبان پیاچپی طبق تعهدات نگهداری چرخهعمر، تنها برای شاخههای فعال شامل نسخههای ۸.۲، ۸.۳، ۸.۴ و نسخه جدید ۸.۵ وصلههای رسمی اضطراری صادر میکند. این بدان معناست که نسخههای پرطرفدار اما تاریخگذشته نظیر پیاچپی ۷.۴، ۸.۰ و حتی ۸.۱ که هنوز طبق آمارهای آمپریکس و دیتانیایز بر روی بیش از ۵۵ درصد سرورهای وب جهان فعال هستند، هیچ بهروزرسانی رسمی هستهای دریافت نخواهند کرد.
این گپ امنیتی فرصتی طلایی را برای باتنتها و گروههای باجافزاری ایجاد کرده است تا با اسکن خودکار آدرسهای IP و دامنههای سراسر وب، سایتهایی را که روی سرورهای قدیمی با نسخههای پچنشده پیاچپی میزبانی میشوند شناسایی کنند. استفاده از ابزارهای اتوماسیون مانند آنچه در قالب PHP2Shell شبیهسازی شده است، به مهاجمان اجازه میدهد بدون نیاز به تعامل انسانی، وبسایتها را هدف حملات تزریق بدافزار استخراج رمزارز (Crypto Mining) یا راهاندازی شبکههای پروکسی معکوس برای مخفیسازی مبدأ حملات قرار دهند.
علاوه بر این، چالش جدی در لایه فایروالهای لایه کاربردی وب (WAF) رخ داده است. فایروالهای محبوبی نظیر ماژولهای ModSecurity، کلودفلر و AWS WAF به طور سنتی محتوای درخواستهای متنی و کوئری استرینگها را بررسی میکنند. اما در حمله PHP2Shell، بردار نفوذ درون بستههای خردشده چندبخشی با اندازه کمتر از بافر بازرسی فایروال تقسیم میشود. در نتیجه، پاکتهای آلوده به عنوان ترافیک عادی و بیخطر آپلود فایل از فایروال عبور کرده و بدون هیچگونه ممانعتی به پردازشگر PHP-FPM تحویل داده میشوند. این شکست ساختاری در لایه تشخیص ترافیک، بار دفاعی را به طور کامل بر دوش پچهای امنیتی سیستمعامل و پیکربندیهای مستقیم وبسرور قرار داده است.
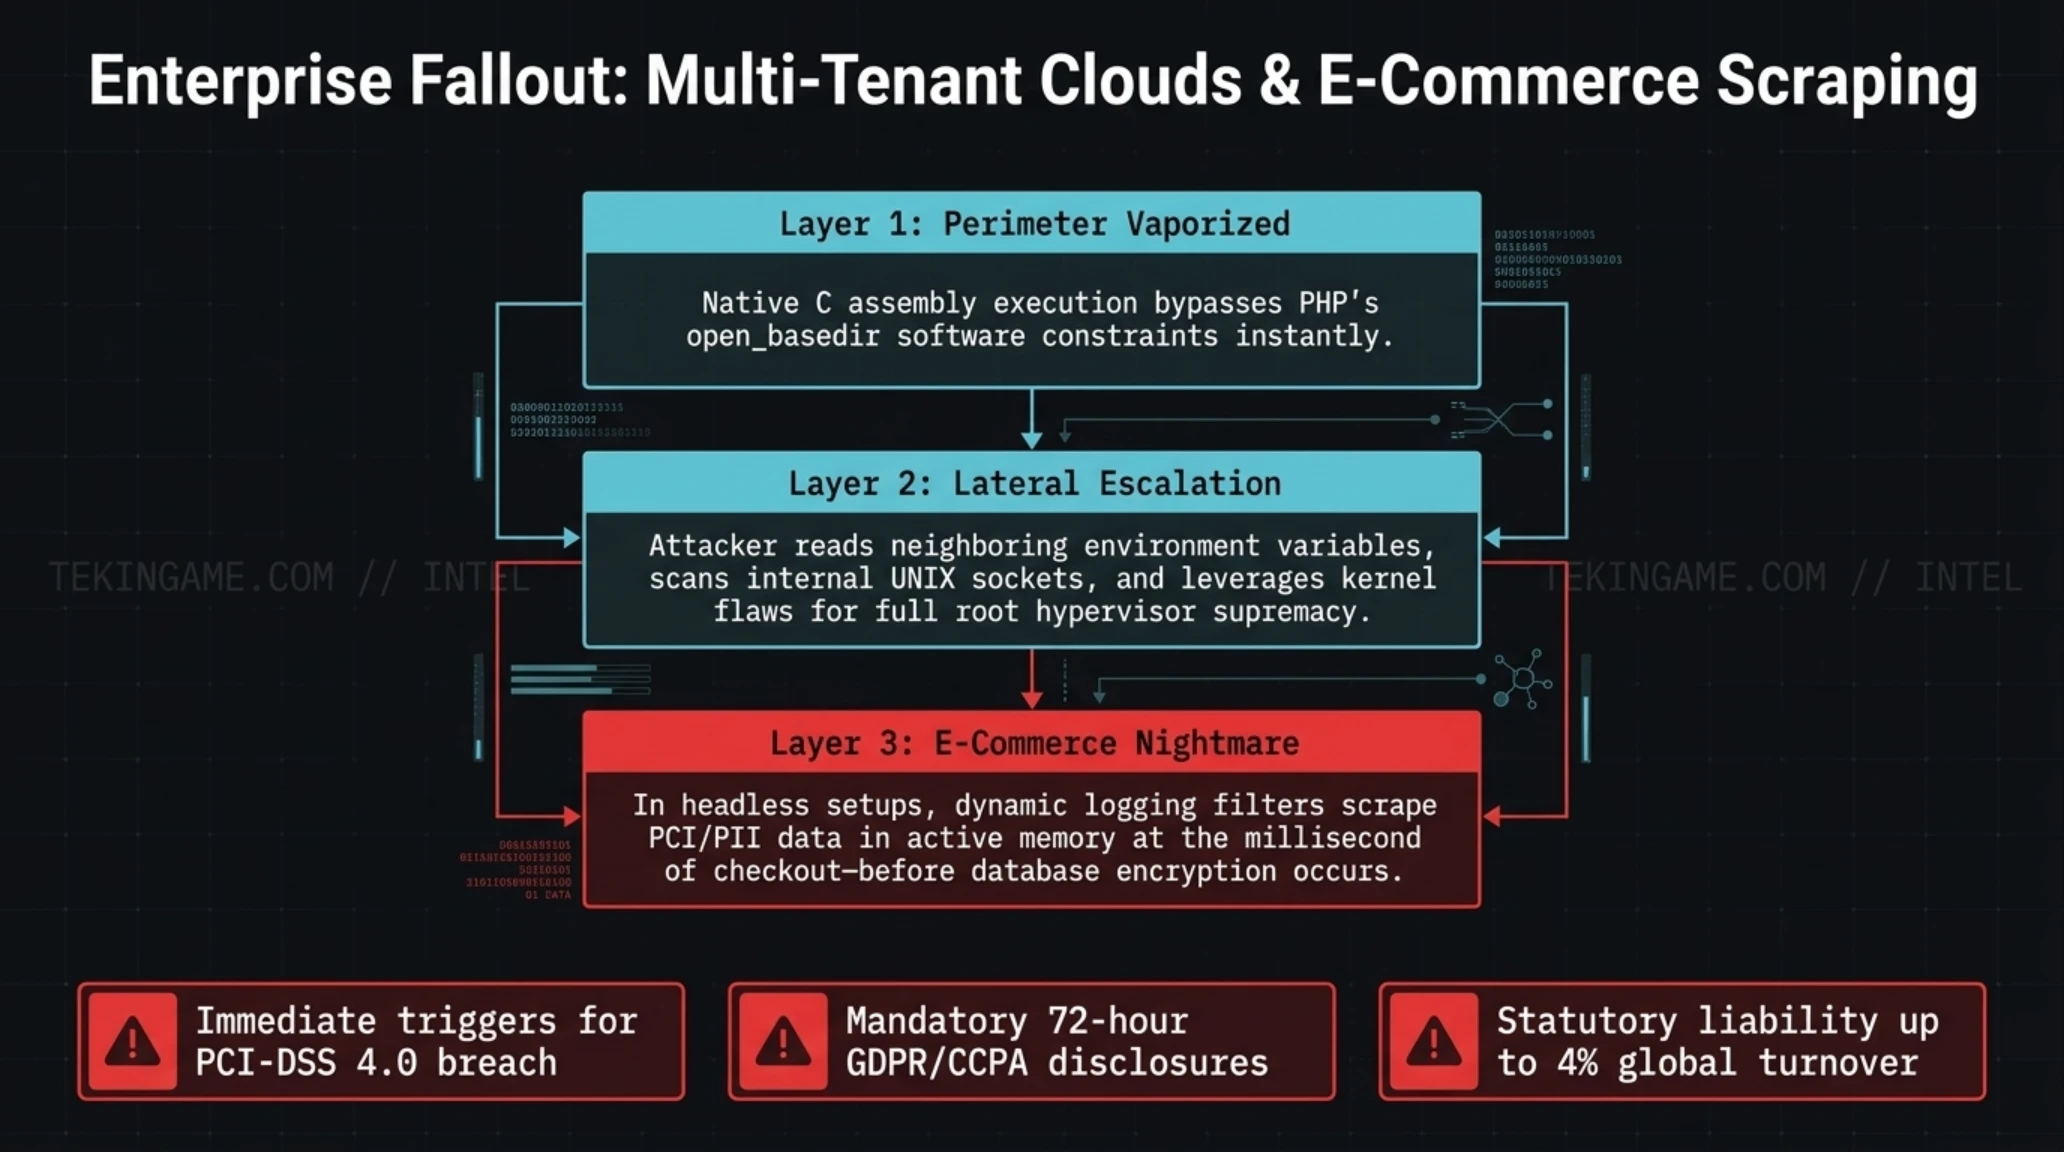
کارشناسان زیرساخت ابری هشدار میدهند که وضعیت در پلتفرمهای هاستینگ اشتراکی به مراتب وخیمتر است. در بسیاری از سرویسدهندههای هاستینگ سنتی، صدها وبسایت متعلق به کسبوکارهای مختلف بر روی یک سرور اشتراکی میزبانی میشوند که مفسر PHP در قالب ماژولهای سراسری اجرا میگردد. در صورت سقوط یک سایت به وسیله بدافزار رنکمث یا اجرای موفق اکسپلویت PHP2Shell، مهاجم میتواند با دور زدن محدودیتهای open_basedir، به دایرکتوریهای همسایه نفوذ کرده و اطلاعات پیکربندی، دیتابیسها و تراکنشهای مالی سایر کسبوکارها را نیز سرقت نماید.
تفاوت معماری میان پیادهسازیهای مدرن PHP-FPM و وبسرورهای قدیمی مبتنی بر ماژول مستقیم آپاچی (mod_php) نقش پررنگی در تعیین شعاع تخریب این حمله دارد. در مدل سنتی mod_php، فرآیند اجرای کدهای اسکریپت درون همان پردازش وبسرور با دسترسی کاربر www-data یا apache صورت میگرفت. در این حالت، بروز خطای حافظه در مفسر میتوانست به سقوط کامل وبسرور یا در دست گرفتن کل پورت ۸۰ و ۴۴۳ منجر شود. در مدل مدرن PHP-FPM، استخرهای پردازشی (Worker Pools) به صورت مجزا تعریف میشوند؛ اما مشکل اینجاست که در بسیاری از کنترلپنلهای رایج هاستینگ، تمام وبسایتهای یک کاربر تحت یک شناسه کاربری (UID) واحد اجرا میشوند.
هنگامی که مهاجم با استفاده از باگ مدیریت حافظه هیپ در PHP2Shell کنترل یک ورکر پروسس در PHP-FPM را در دست میگیرد، این ورکر آلوده تا زمان رسیدن به سقف پردازش درخواستها (pm.max_requests) در حافظه زنده میماند. در طول این دوره حیات، ورکر دستکاریشده میتواند سگمنتهای حافظه به اشتراک گذاشته شده (Shared Memory Segments) میان سایر پروسهها را بازرسی کند و با شنود سوکتهای ارتباطی یونیکس (/run/php/php-fpm.sock)، دادههای تبادلشده در سایر نشستهای فعال همان کاربر را به سرقت ببرد. این سناریوی پیچیده نشان میدهد که ایزولاسیون بر پایه نامکاربری لینوکس بدون اعمال فناوریهای مجازیسازی نظیر cgroups و کانتینرسازی هستهای، سد دفاعی مطمئنی در برابر اکسپلویتهای سطح مفسر محسوب نمیشود.
جعبه اصطلاحات تخصصی تکین
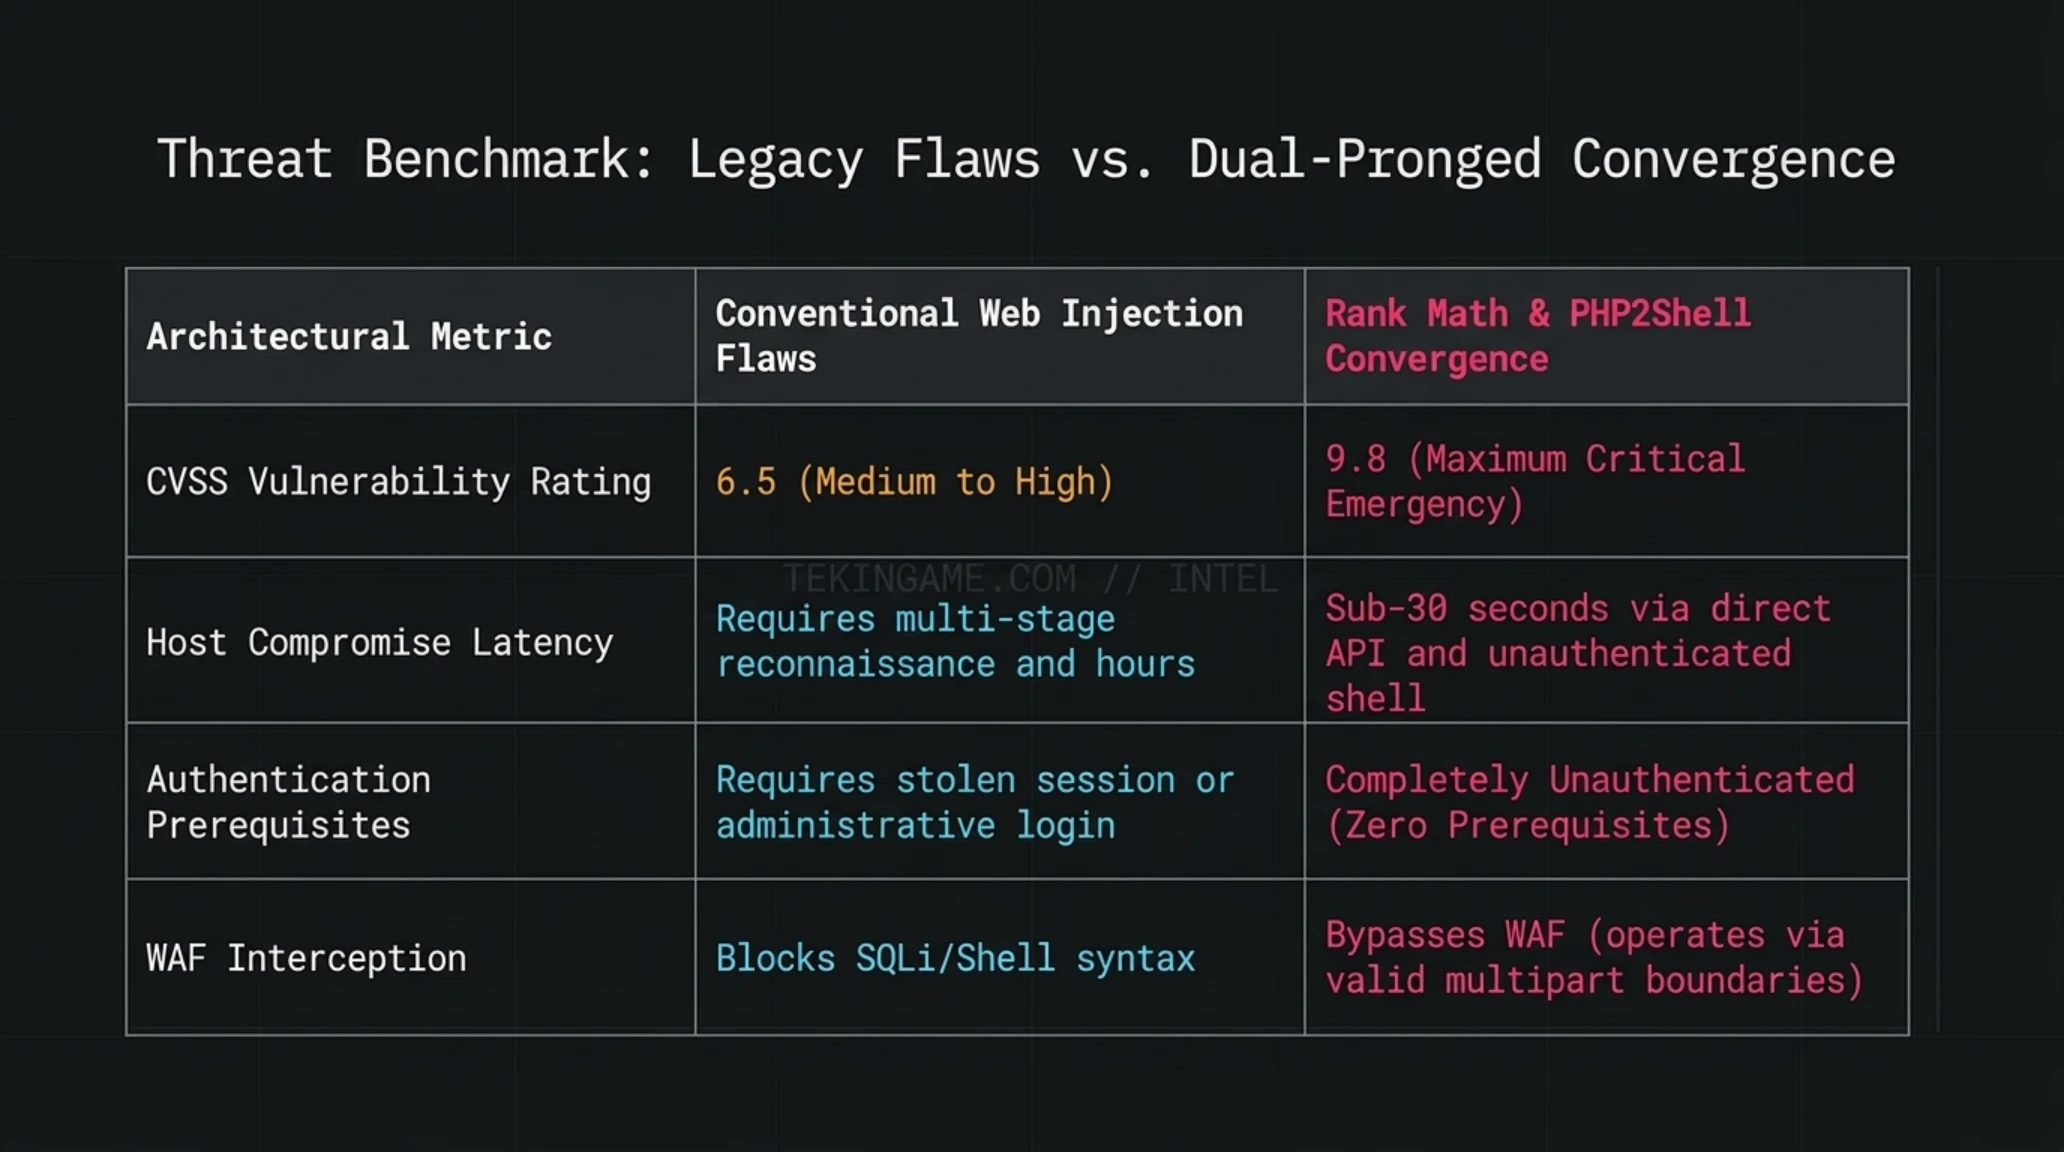
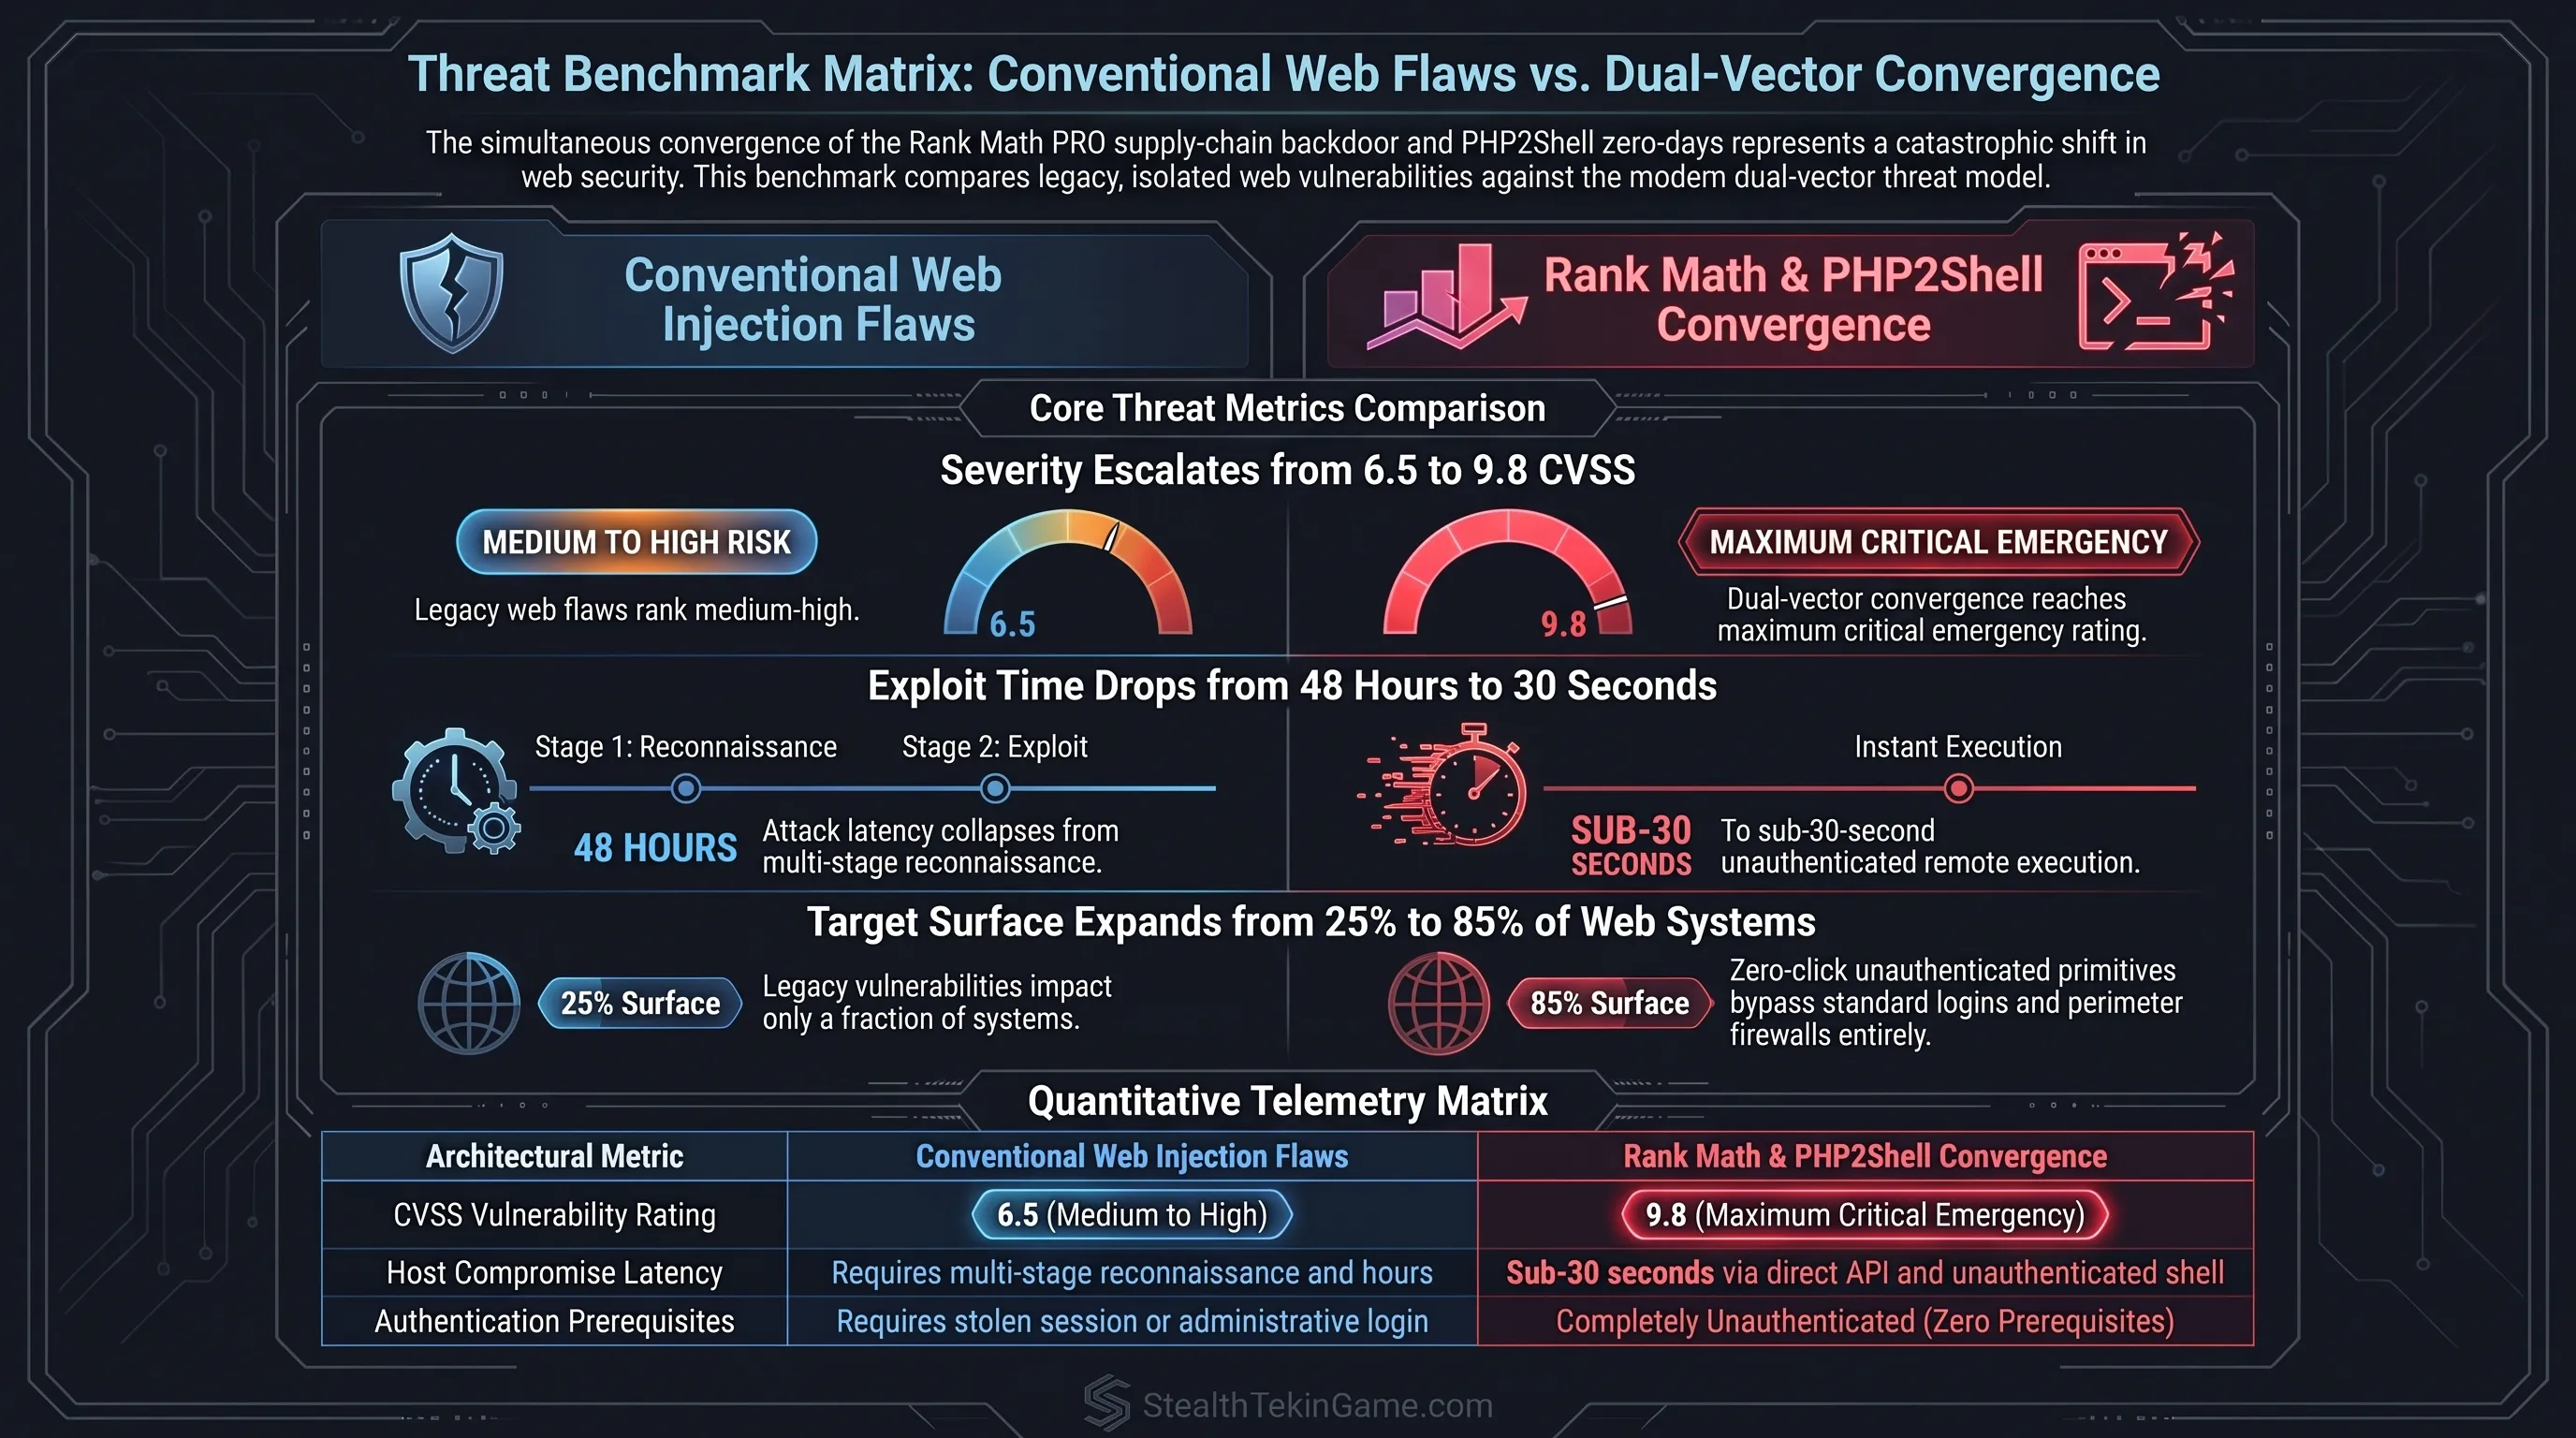
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک تهدیدات
| پارامتر فنی امنیتی | حملات متداول و آسیبپذیریهای سنتی | حمله ترکیبی رنکمث و آسیبپذیری PHP2Shell |
|---|---|---|
| نمره شدت CVSS | ۶.۵ (متوسط تا بالا) | ۹.۸ (بحرانیترین سطح اضطراری) |
| زمان تسخیر سرور | نیازمند چند مرحله مهندسی و چند ساعت تحلیل | کمتر از ۳۰ ثانیه از طریق فراخوانی مستقیم API و شل |
| سطح دسترسی مورد نیاز | نیازمند اعتبارنامه یا فرم ورود کاربری | بدون نیاز به لاگین (کاملاً احراز هویتنشده) |
| نیاز به تعامل کاربر انسانی | نیازمند کلیک روی لینکهای فیشینگ یا فایل پیوست | کاملاً خودکار و بدون نیاز به تعامل انسانی (Zero-Click) |
آسیبشناسی زنجیره تأمین نرمافزار؛ چرا دیوار دفاعی وب در حال فروریختن است؟
مدل توسعه نرمافزار در دهه کنونی وابستگی فلجکنندهای به ماژولها و پکیجهای شخص ثالث پیدا کرده است. یک فروشگاه اینترنتی مدرن یا پرتال خبرگزاری مطرح برای مدیریت کش، سئو، پردازش پرداخت و فشردهسازی تصاویر از بیش از ۵۰ افزونه و صدها کتابخانه جانبی استفاده میکند. هنگامی که یکی از این اجزا در مبدأ تولید و پیش از رسیدن به دست وبمستر توسط مهاجمان دستکاری میشود، تمامی سازوکارهای دفاعی پیرامونی مانند فایروالهای برنامه کاربردی وب (WAF) خلع سلاح میگردند؛ زیرا کدهای مخرب درون یک بسته دارای امضای معتبر و از مسیر کانال مجاز بهروزرسانی وارد سیستم شدهاند.
در پرونده Rank Math PRO، مهاجمان توانستند فرایند بیلد رسمی را برای ساعاتی تحت کنترل خود درآورند. این دسترسی به آنها اجازه داد فایل آلوده را بدون ایجاد شک در هشدارهای امنیتی به سیستمهای صدها هزار کاربر ارسال کنند. سرورهایی که بهروزرسانی خودکار را فعال کرده بودند، بدون مداخله ادمین در ساعت اولیه بامداد آلوده شدند. این رویداد لزوم بازنگری اساسی در مفهوم اعتماد خودکار به بهروزرسانیها را در محافل ارشد امنیت شبکه مطرح کرده است.
بررسیهای عمیقتر در ساختارهای چندزبانه و پرتالهای بینالمللی نشان میدهد که آسیبپذیری رنکمث پرو به شیوهای هدفمند بر پایگاههای داده چندزبانه مسلط شده بود. از آنجا که این افزونه ساختارهای پیچیده فرادادهای برای ترجمههای چندگانه و برچسبهای زبانهای مختلف تولید میکند، مهاجمان کدهای مخرب خود را در جداول مرتبط با زبانهای فرعی جاسازی کرده بودند. این ترفند هوشمندانه باعث میشد مدیرانی که صرفاً صفحات زبان اصلی سایت خود را مانیتور میکردند متوجه هیچگونه ناهنجاری یا تغییر ظاهر نشوند، در حالی که صفحات دیگر سایت کدهای ریدایرکت مخرب را به سمت صفحات تبلیغاتی آلوده اجرا میکردند.
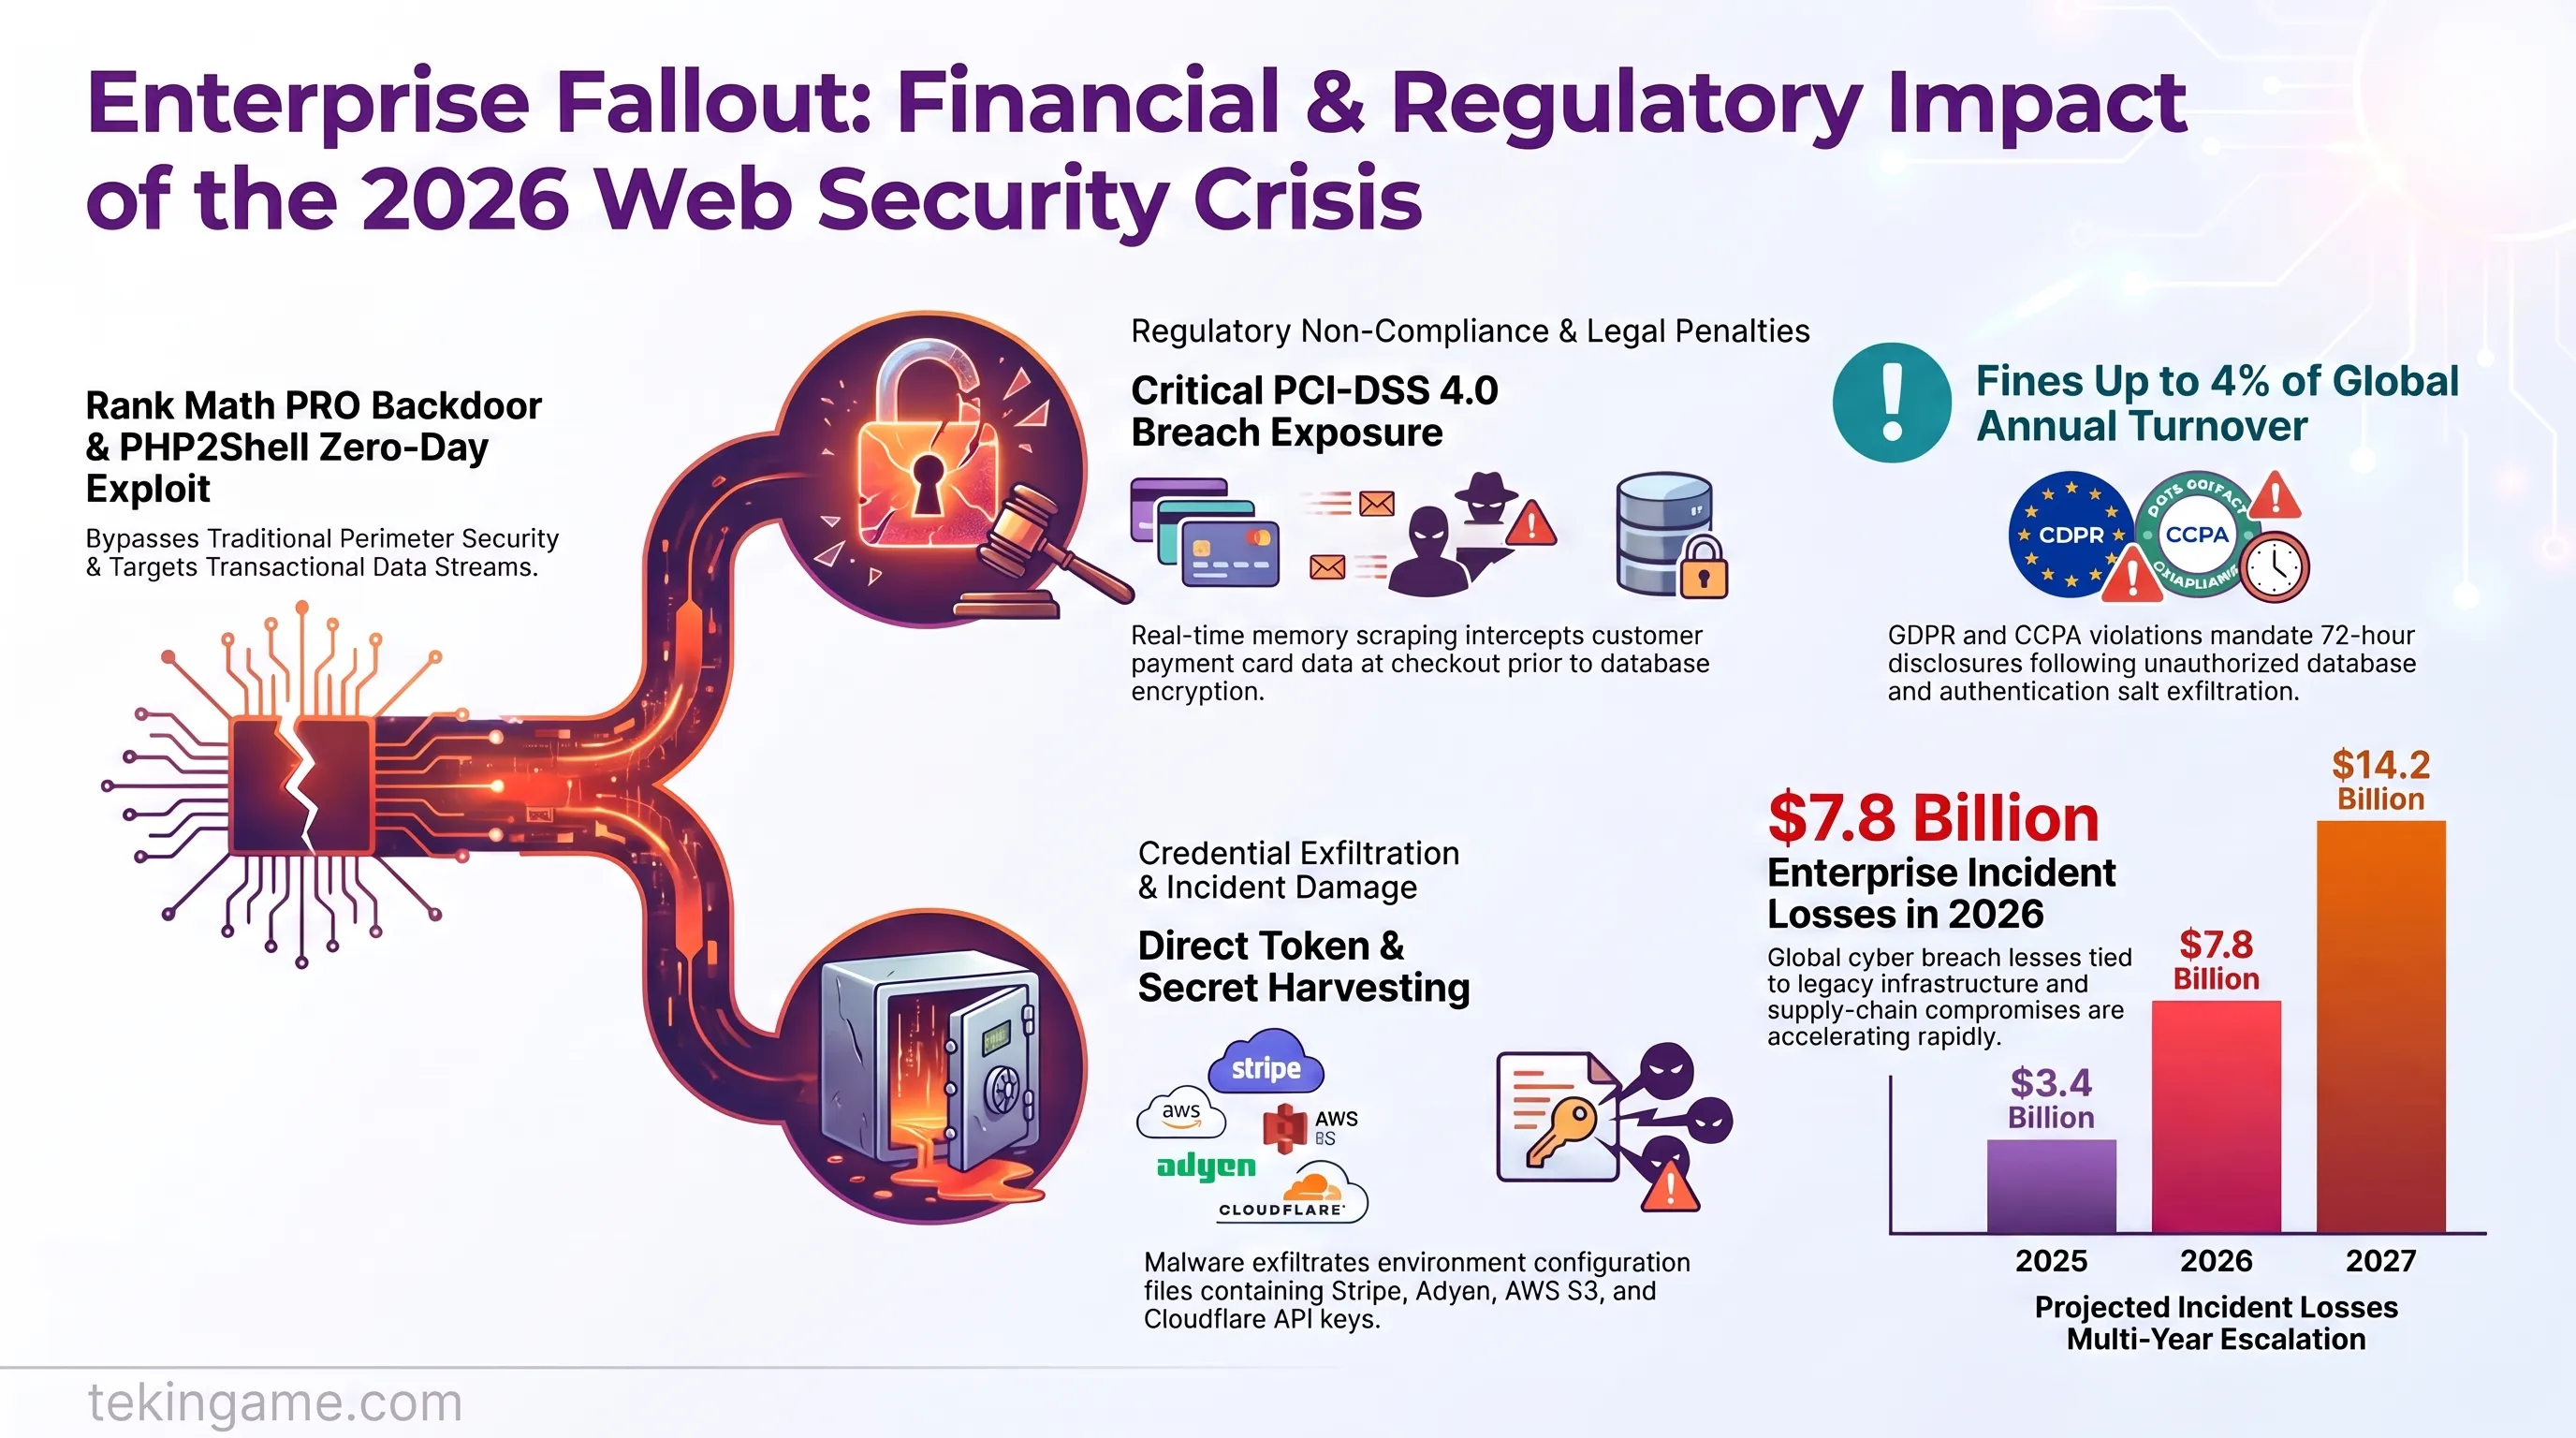
از سوی دیگر، تأثیر این حمله بر چارچوبهای مدرن سازمانی نظیر لاراول (Laravel) و فریمورکهای تجارت الکترونیک نظیر ووکامرس (WooCommerce) و مجنتو (Magento) بسیار فراتر از یک تغییر رتبه ساده در موتورهای جستجو بوده است. در سیستمهای فروشگاهی، دسترسی به نشستهای ادمین و اجرای شل از راه دور به معنای دسترسی مستقیم به اطلاعات پرداخت مشتریان، توکنهای درگاههای اعتباری و تاریخچه تراکنشها است. گزارشها حاکی از آن است که مهاجمان در چندین پرتال تجاری بزرگ موفق شدهاند اسکریپتهای رهگیری تراکنش را مستقیماً در مرحله تسویه حساب (Checkout) تزریق کنند؛ اقدامی که نقض مستقیم استانداردهای امنیت دادههای کارتهای پرداخت (PCI-DSS) به شمار میرود و جرایم حقوقی سنگینی را متوجه مدیران سازمانها میسازد.
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| بخش معماری وب | سهم از کل سرورها | خطر آسیبپذیری در برابر رخنهها |
|---|---|---|
| نسخههای منسوخ (PHP 7.4 و 8.0) | ۵۵ درصد | بحرانی (بدون دریافت پچ رسمی سازنده) |
| نسخههای پایدار فعال (PHP 8.2 و 8.3) | ۲۵ درصد | تحت کنترل با اعمال فوری آپدیتهای ارائهشده |
| نسخههای مدرن (PHP 8.4 و بالاتر) | ۲۰ درصد | ایمنترین بستر با پشتیبانی مستقیم و سریع |
| سرورهای ابری و کانتینری ایزوله | کمتر از ۱۵ درصد | حداکثر پایداری با بهرهگیری از سیستم فایل فقط-خواندنی |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: بیش از ۹۱ درصد کارشناسان امنیت معتقدند رخنههای زنجیره تأمین در سال جاری به اولویت شماره یک تهدیدات سایبری در اکوسیستم وب تبدیل شده است.
تایملاین رویدادها | کرونولوژی تحولات فناوری و رخنههای سایبری
| تاریخ و مقطع زمانی | رویداد شاخص امنیتی و رخداد شبکه | اقدامات مقابلهای و پدافندی صورتگرفته |
|---|---|---|
| ۱۵ اکتبر ۲۰۲۶ - ۲۰:۰۲ UTC | انتشار نسخه دستکاریشده Rank Math PRO 3.0.123 | مهاجمان فایل آلوده را بر روی سرور رسمی بهروزرسانی بارگذاری کردند. |
| ۱۶ اکتبر ۲۰۲۶ - ۰۷:۱۲ UTC | مسدودسازی بسته و حذف نسخه مسموم توسط تیم رنکمث | انتشار سریع نسخه پاک ۳.۰.۱۲۴ و صدور هشدار امنیتی اضطراری به کاربران. |
| ۲۰ اکتبر ۲۰۲۶ | درز عمومی اکسپلویت بحرانی PHP2Shell و افشای CVEها | شرکتهای امنیت سایبری بازتولید سناریوی نفوذ RCE را به صورت رسمی تأیید کردند. |
| ۲۱ اکتبر ۲۰۲۶ | انتشار وصلههای خارج از چرخه هسته مرکزی زبان PHP | دستورالعمل جامع ارتقا به شاخههای امن ۸.۲ تا ۸.۵ ابلاغ شد. |
ترمینال سایبری و لاگ تلهمتری بنچمارک شبیهسازی نفوذ
بررسیهای لاگ زنده در محیطهای شبیهسازی نشان میدهد که نفوذگران پس از فعالسازی اکسپلویت، فرآیندهای حافظه را برای دسترسی به سوکتهای ارتباطی یونیکس پایش میکنند. این سطح از تلهمتری حاکی از لزوم نظارت بیوقفه بر ارتباطات خروجی سرور در سطح پکتهای شبکه است.
جدول ماتریس ریسک زیر، ابعاد مختلف تهدیدات ناشی از همگرایی این دو بحران زیرساختی را دستهبندی کرده و راهکارهای مهندسی برای ایمنسازی هر یک از این بردارهای حمله را به صورت اولویتبندیشده تبیین مینماید.
ماتریس ارزیابی ریسک و پدافند سایبری
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| بکدور مقیم در رکوردهای دیتابیس رنکمث | بحرانی | ریستور دیتابیس از بکاپ قبل از ۱۵ اکتبر و پاکسازی هوکهای ناشناس. |
| آسیبپذیری RCE در مفسر پیاچپی (PHP2Shell) | بحرانی | اعمال پچ اضطراری نسخه ۸.۲ تا ۸.۵ یا غیرفعالسازی موقت upload_progress. |
| سرقت سالتها و کلیدهای احراز هویت وردپرس | ریسک بالا | تولید مجدد AUTH_KEY و SECURE_AUTH_KEY و ریست پسورد کلیه ادمینها. |
| نفوذ جانبی در هاستینگهای اشتراکی | ریسک بالا | جداسازی پروسههای کاربران به وسیله cgroups و محدودسازی محیط با CloudLinux. |
دستورالعمل جامع نجات وبسایتها؛ پروتکل پدافندی پنجمرحلهای تکینگیم
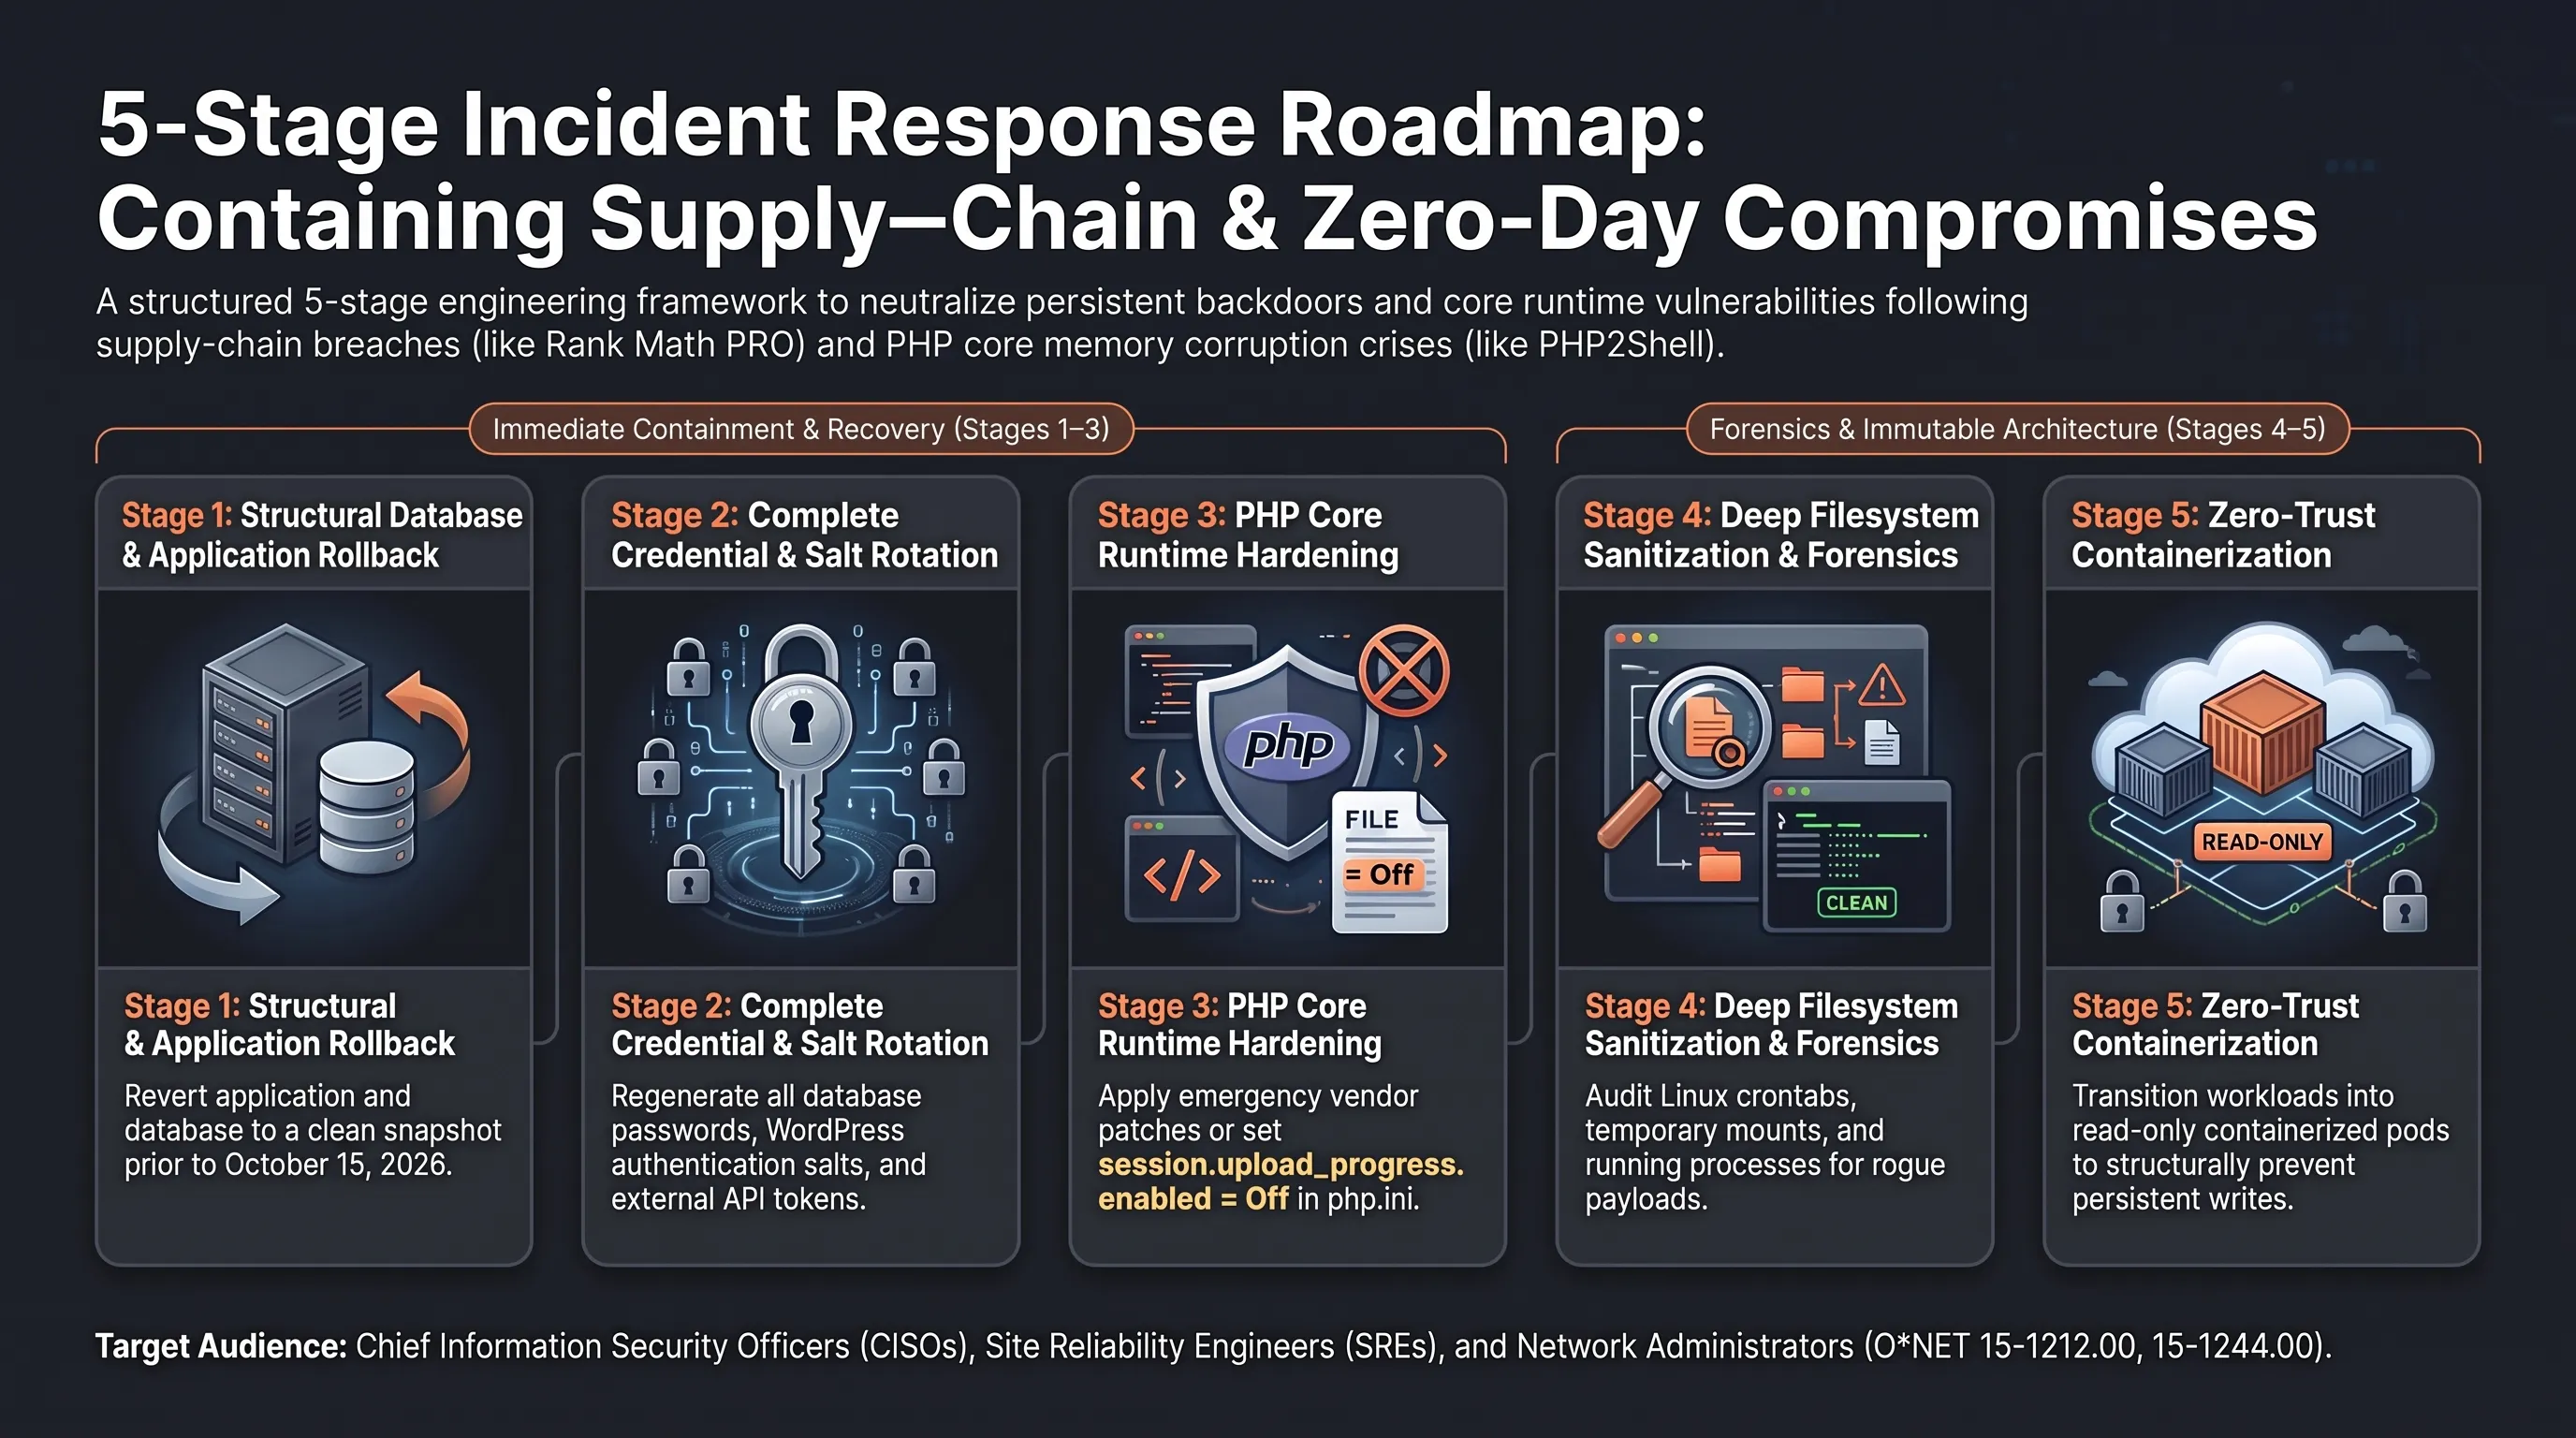
مدیران وبسایتها، مهندسان دوآپس و کارشناسان پشتیبانی سرور در شرایط کنونی نباید به هشدارهای کلی اکتفا کنند. برخورد با یک رخنه سطح زنجیره تأمین همراه با آسیبپذیری RCE در هسته مفسر وب، نیازمند یک رژیم پاکسازی دقیق و نظامی است. اگر در فاصله روزهای ۱۵ تا ۲۱ اکتبر ۲۰۲۶ نسخه پروی رنکمث را بهروزرسانی کردهاید یا از سرورهای اختصاصی و اشتراکی مبتنی بر PHP میزبانی میکنید، باید این پروتکل ۵ مرحلهای را بدون معطلی به اجرا بگذارید.
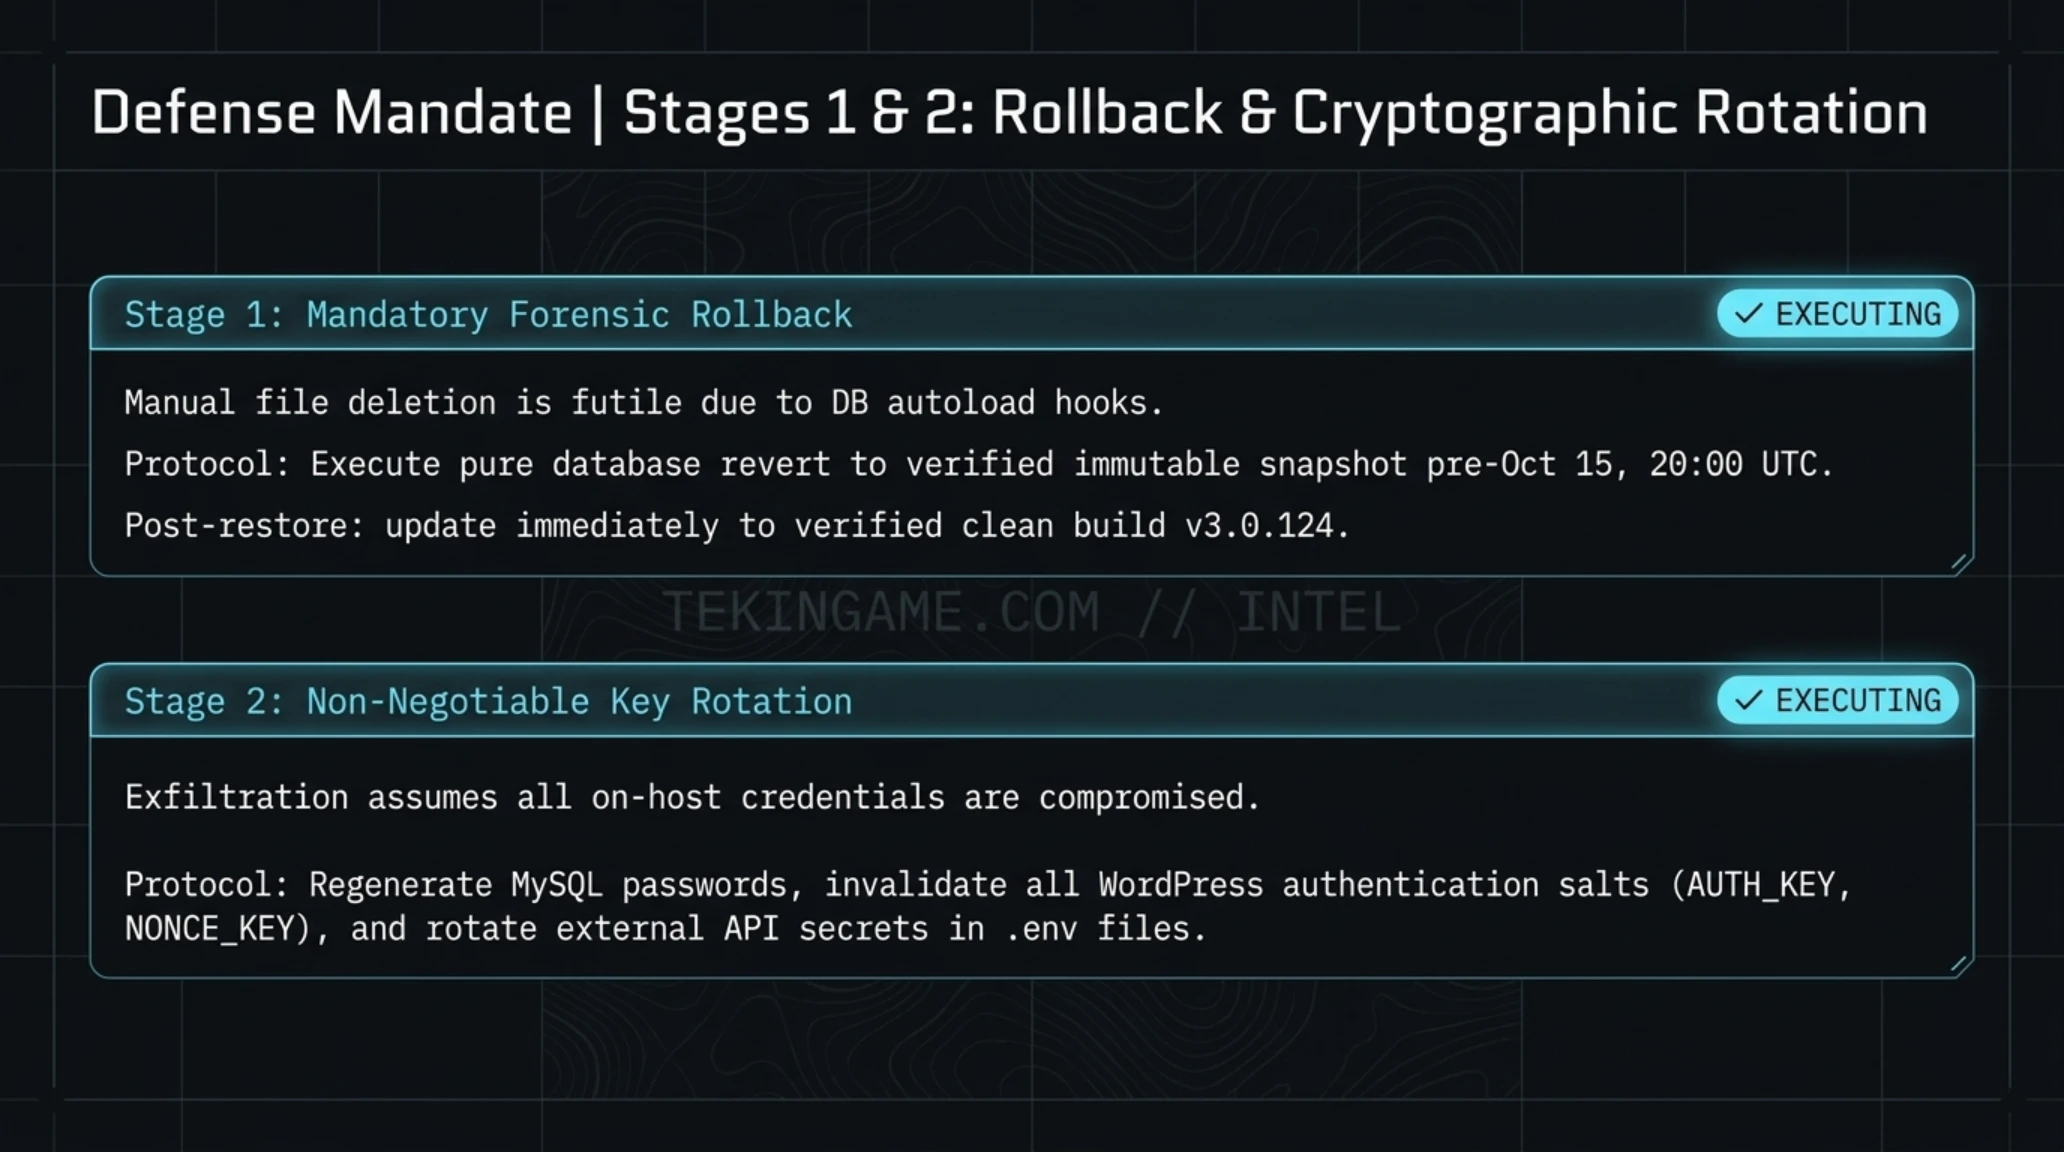
گام نخست، بازگردانی ساختاری به نسخه پشتیبان پیش از تاریخ ۱۵ اکتبر ۲۰۲۶ ساعت ۲۰:۰۰ UTC است. تلاش برای پاکسازی دستی فایلها یا اسکنرهای آنلاین به دلیل وجود کدهای مقیم در دیتابیس بینتیجه خواهد بود. پس از بازگردانی بکاپ، نسخه افزونه باید بلافاصله به نسخه اصلاحشده 3.0.124 ارتقا یابد. در گام دوم، چرخش ۱۰۰ درصدی تمام اعتبارنامهها الزامی است. این فرایند شامل تغییر رمز پایگاه داده MySQL، تغییر پسورد تمام حسابهای کاربری مدیر و بازنویسی کامل رشتههای سالت و کلیدهای احراز هویت در فایل پیکربندی اصلی وردپرس است تا نشستهای دزدیدهشده توسط مهاجمان نامعتبر گردند.
برای انجام ممیزی دقیق جرمشناسی دیجیتال (Forensic Audit)، مهندسان شبکه باید با اجرای کوئریهای مستقیم SQL بر روی جدول wp_options، رکوردهای مشکوکی را که شامل مقادیر رشتهای طولانی و کدگذاریشده با Base64 هستند شناسایی کنند. نمونه این کوئریها شامل جستجوی مقادیر مرتبط با rank_math_telemetry_cache یا هر رکورد اتولود با طول رشته غیرعادی است. همچنین در جدول wp_users، بررسی مقادیر user_registered برای شناسایی حسابهای کاربری ایجادشده در بازه زمانی مشکوک و تطبیق آنها با متغیرهای wp_usermeta برای ردیابی اختیارات سطح ۱۰ ادمین ضروری خواهد بود.
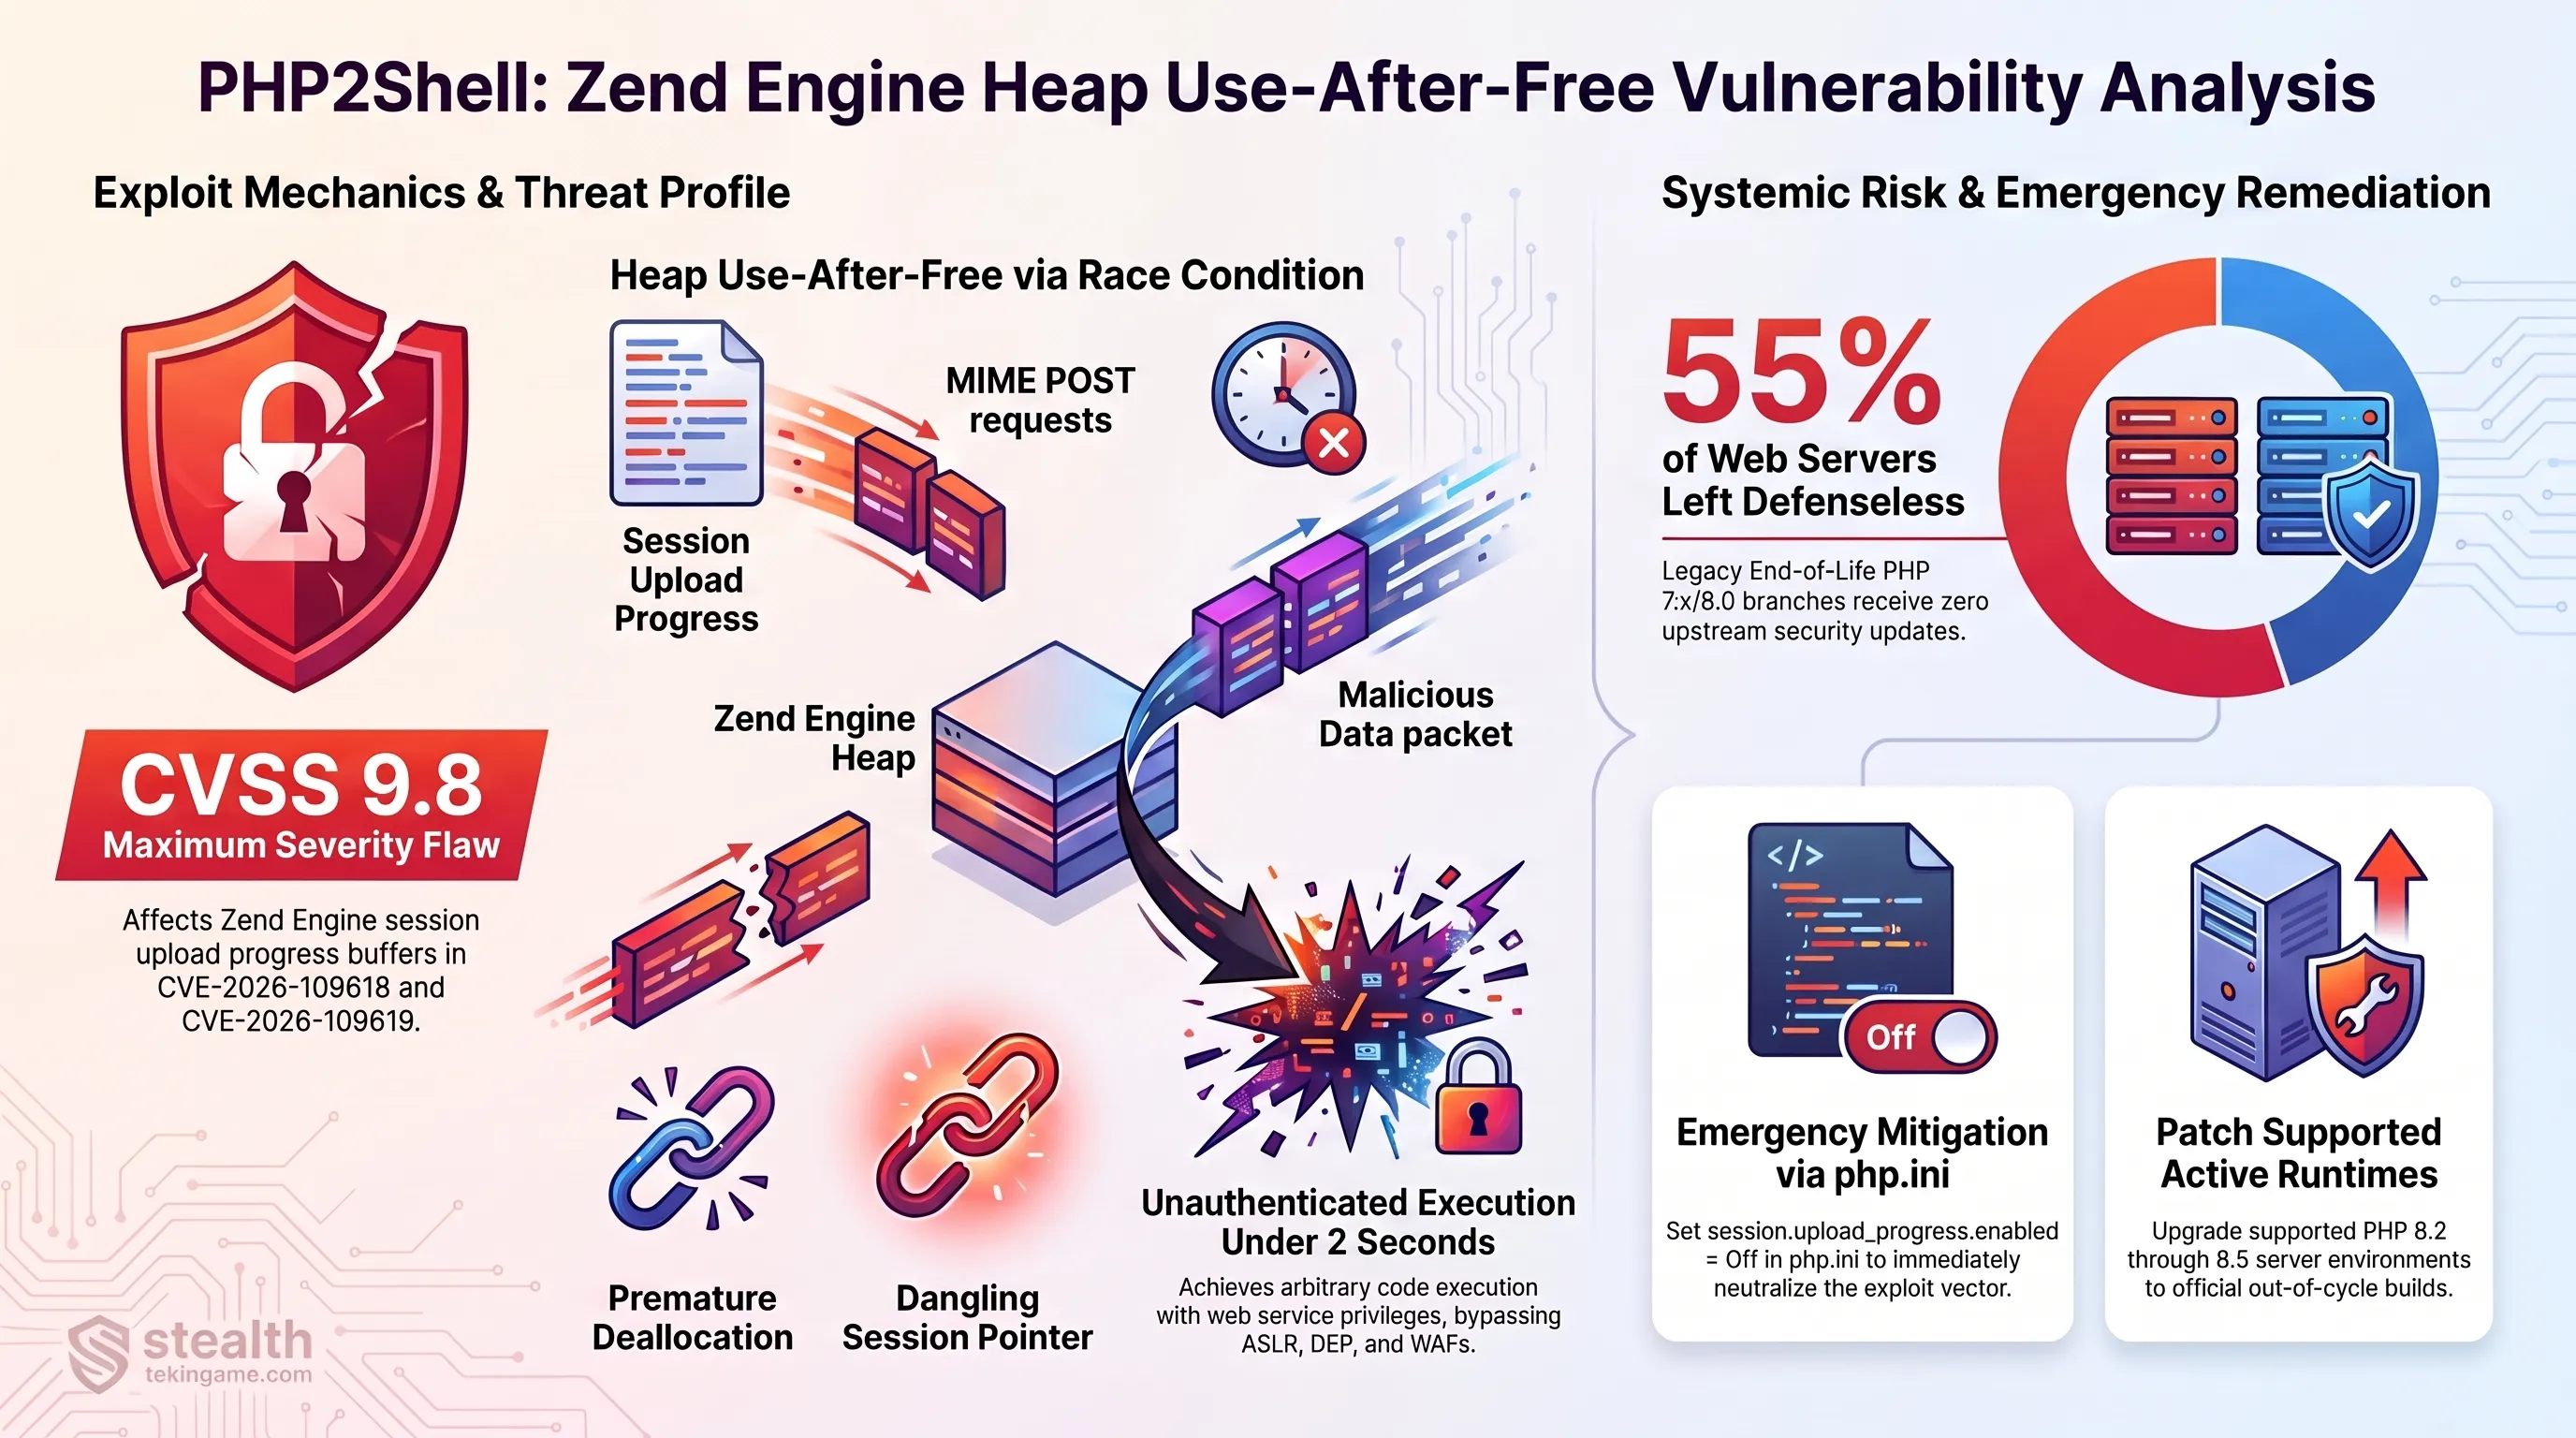
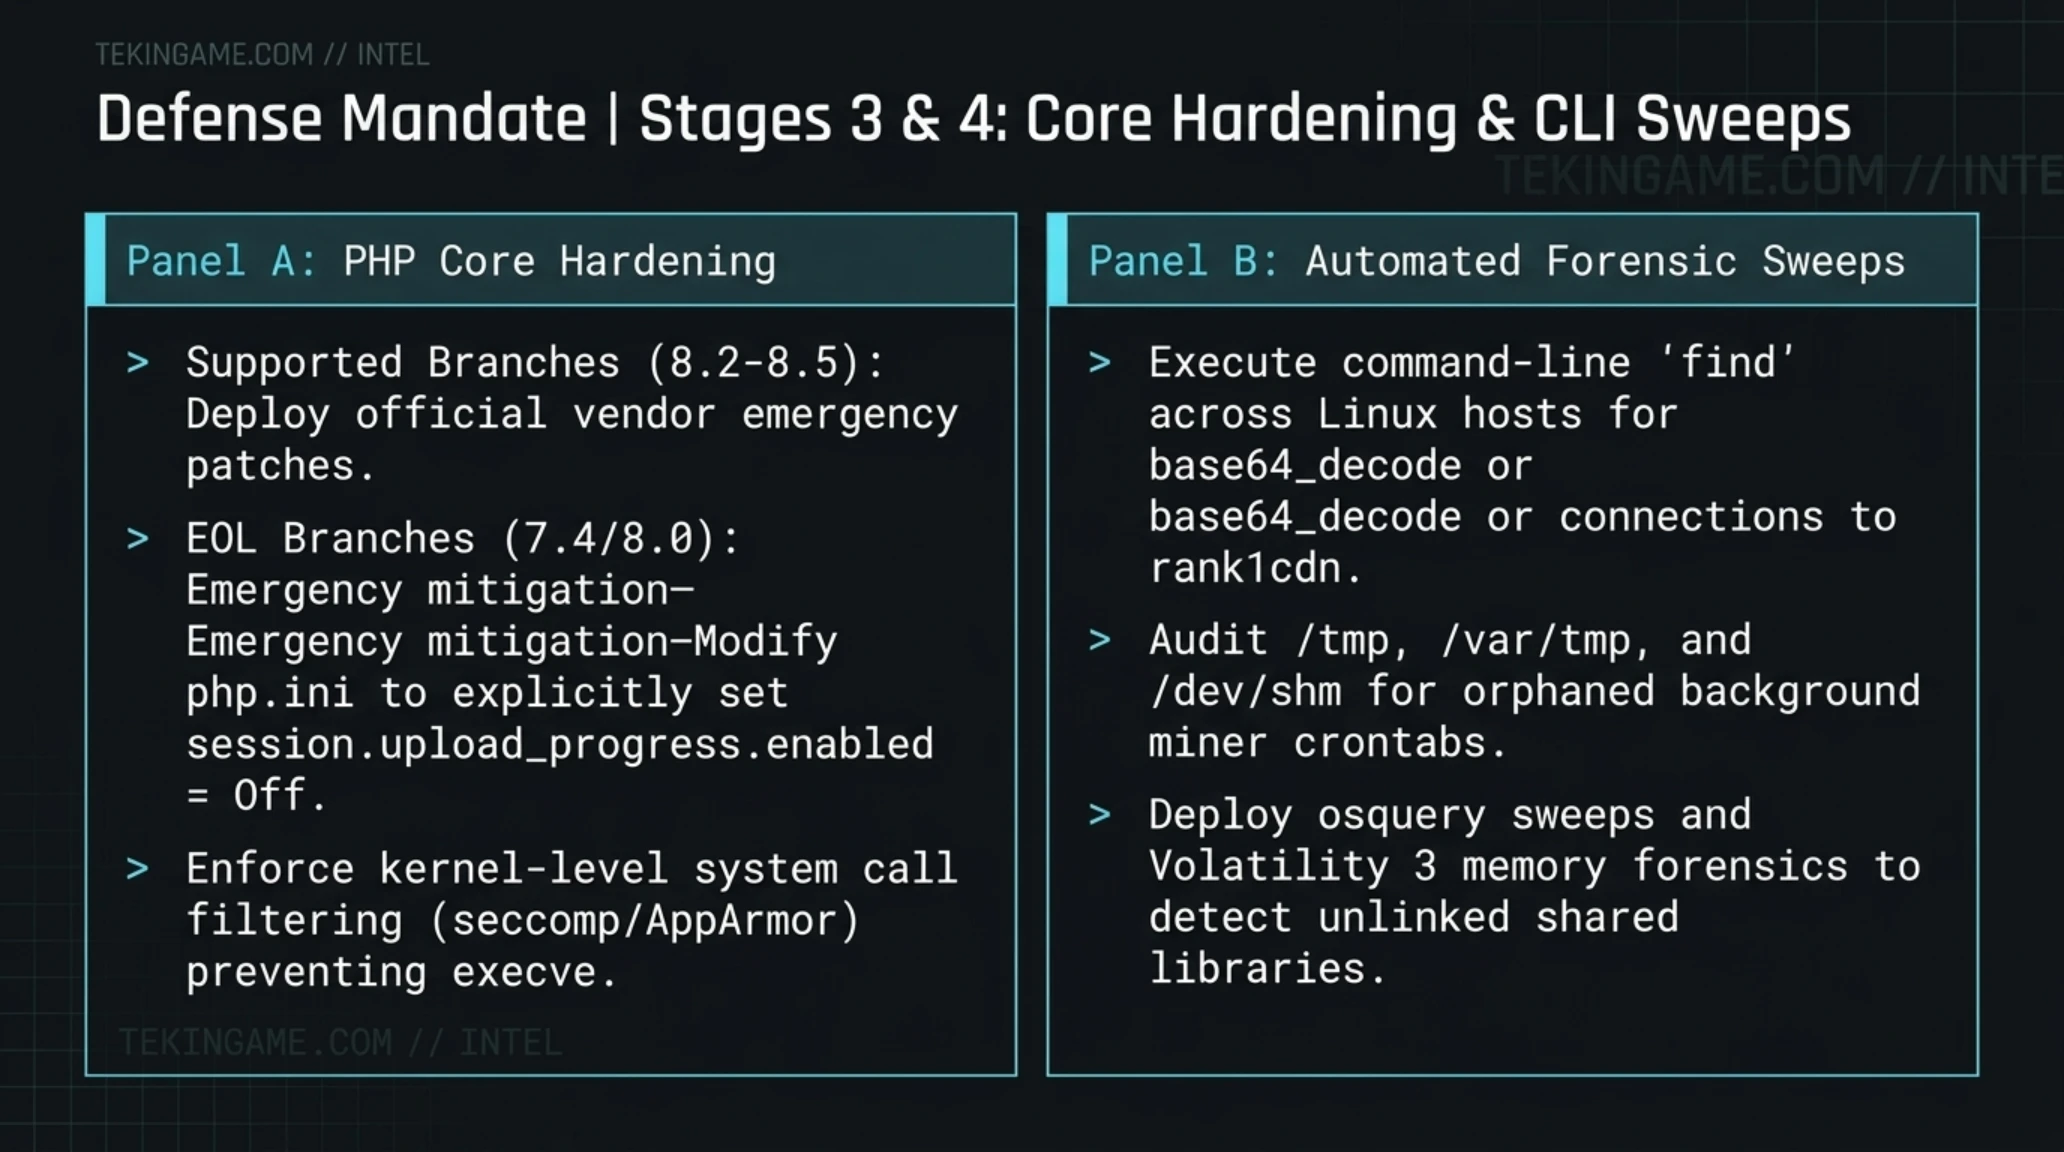
گام سوم به ایمنسازی هسته پیاچپی مربوط میشود. سرورهایی که از شاخههای فعال پشتیبانیشده استفاده میکنند باید بلافاصله به آخرین پچهای ارائهشده ارتقا یابند. برای سرورهایی که به هر دلیل در مهاجرت به نسخههای جدید تأخیر دارند، اعمال یک پیکربندی دفاعی موقت در فایل php.ini حیاتی است. تنظیم متغیر session.upload_progress.enabled برابر با Off باعث میشود هندلر آسیبپذیر در حافظه لود نشود و بردار حمله اکسپلویت PHP2Shell مسدود گردد. هرچند این تنظیم موقت است و جایگزین ارتقای کامل نسخه نمیشود.
علاوه بر این، در محیطهای تحت لینوکس، استفاده از ابزارهای بازرسی خط فرمان برای یافتن فایلهای php دستکاریشده ضرورت دارد. دستوراتی نظیر find برای شناسایی فایلهایی که در بازه زمانی ۴۸ ساعت گذشته ویرایش شدهاند و جستجوی عباراتی همچون eval، base64_decode یا دامنه rank1cdn در پوشههای پلاگینها و قالبها، به مدیران اجازه میدهد هرگونه وبشل برجایمانده را ردیابی کنند. مسدودسازی درگاههای خروجی سرور به سمت دامنهها و IPهای کنترل مهاجمان در لایه فایروال iptables یا ufw نیز گامی مکمل برای جلوگیری از نشت اطلاعات پایگاه داده به شمار میرود.
گام چهارم، بازرسی دقیق فایلهای سیستمی و کرونجابهای لینوکس است. مهاجمان در اینگونه حملات معمولاً پروسههای پنهانی در پوشههای موقت مانند tmp یا var/tmp/ ایجاد میکنند یا با افزودن وظایف خودکار در crontab تلاش میکنند دسترسی خود را پایدار نگه دارند. بررسی لاگهای خروجی وبسرور و مسدودسازی هرگونه درخواست خروجی به سمت دامنههای مشکوک نظیر rank1cdn در سطح فایروال سرور باید بلافاصله اجرایی شود.
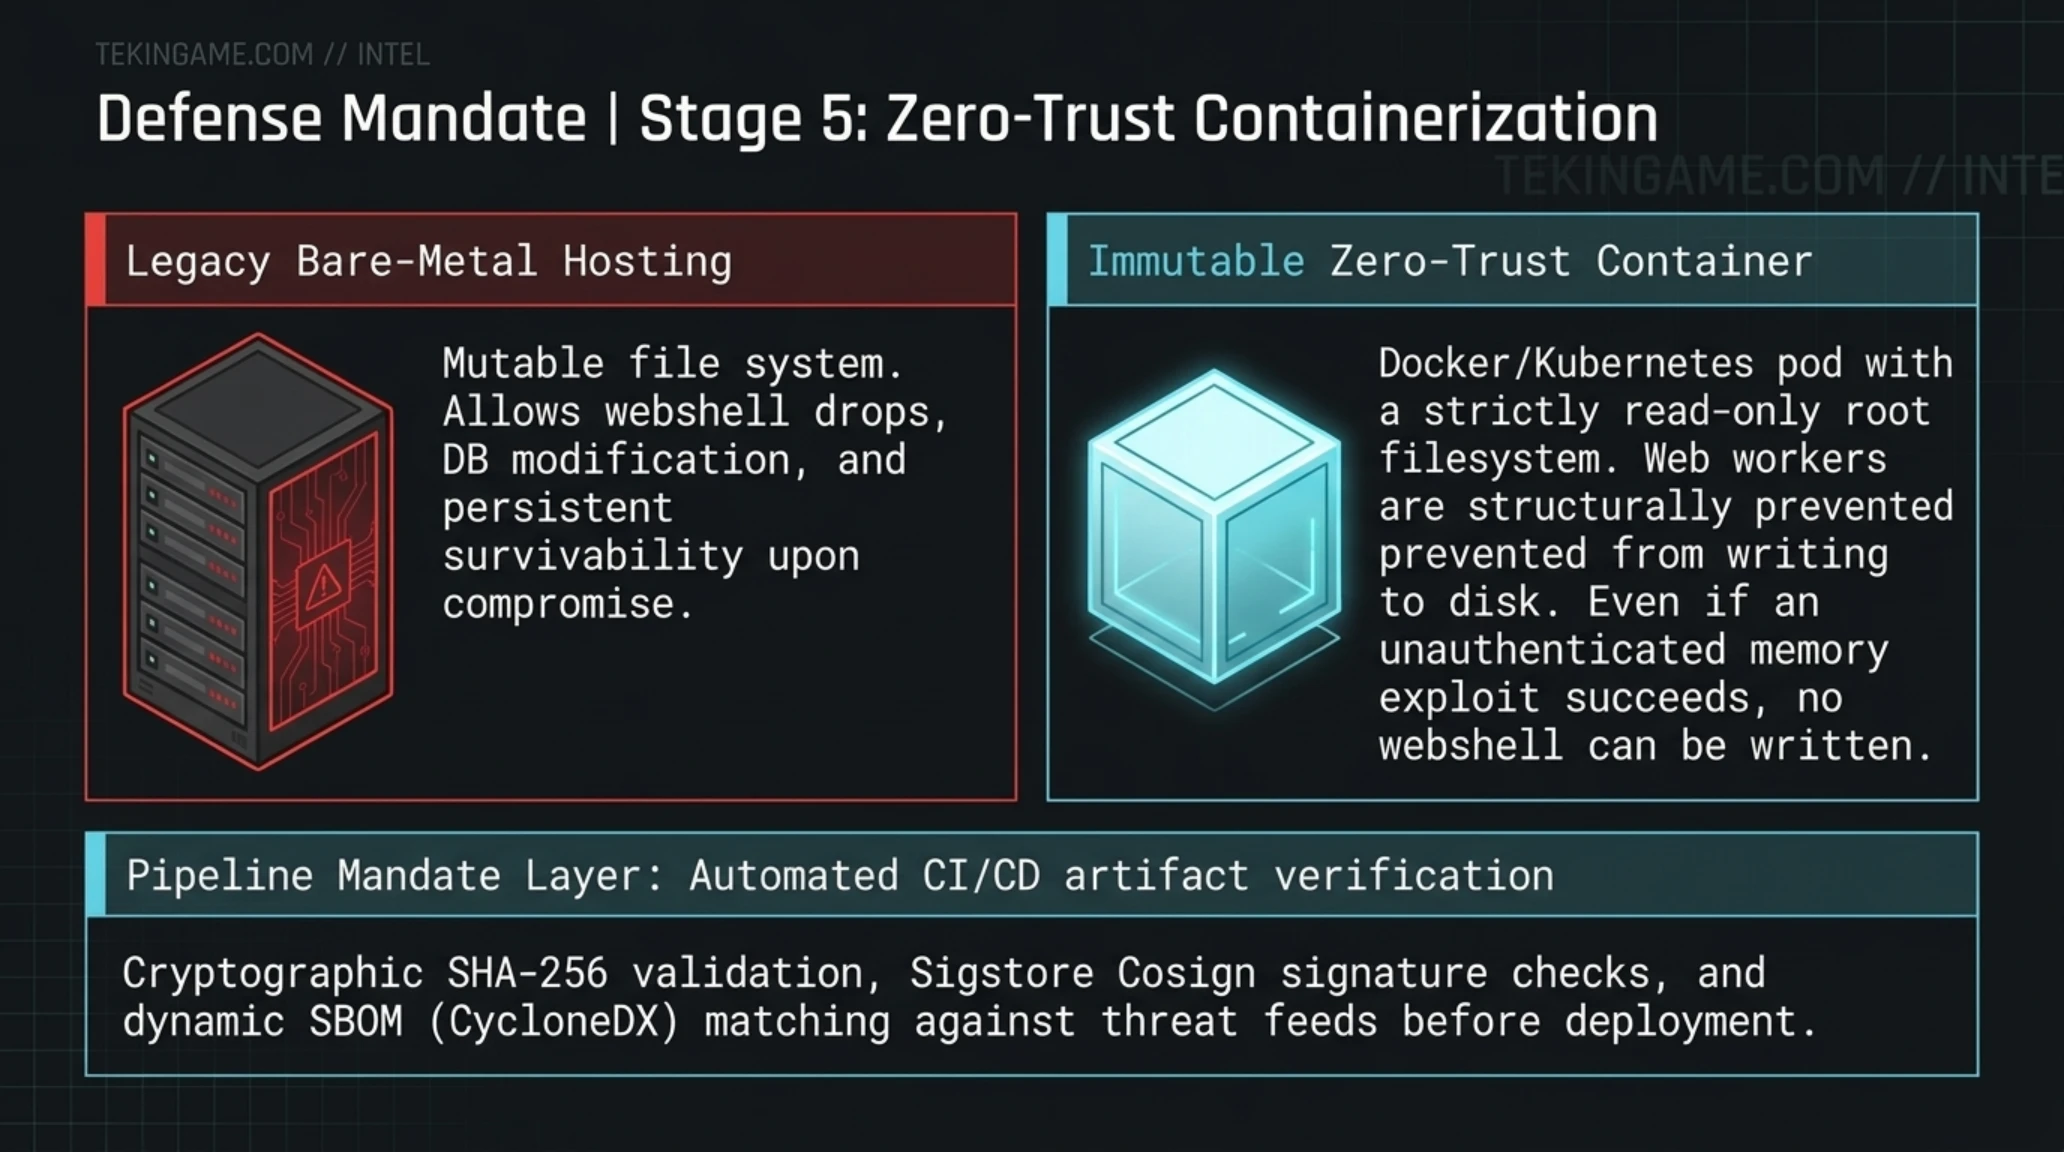
گام پنجم، فعالسازی سیاستهای بدون اعتماد (Zero Trust) برای پلاگینهای وردپرسی و کانتینرسازی زیرساخت است. شرکتهای پیشرو با انتقال پردازشهای وب به کانتینرهای داکر ایزولهشده و فعالسازی سیستم فایل فقط-خواندنی (Read-Only Root Filesystem)، امکان نوشتن فایلهای جدید توسط وبسرور را سلب میکنند. در چنین معماری مقاومی، حتی در صورت اجرای کد از راه دور از طریق باگ مفسر PHP، مهاجم به دلیل عدم توانایی در ایجاد فایل جدید یا ذخیره اسکریپت در مسیرهای اجرایی، از برقراری پایداری باز میماند.
در نهایت، اتخاذ راهبردهای سازمانی برای جلوگیری از تکرار چنین فجایعی نیازمند تغییر نگرش مدیران ارشد فناوری است. خرید افزونههای تجاری معتبر هرگز به معنای تضمین ۱۰۰ درصدی امنیت نیست. ایجاد محیطهای تست و مرحلهبندی برای اعتبارسنجی کدهای بهروزرسانیها قبل از اعمال روی سرورهای زنده پروداکشن، پیادهسازی ابزارهای بررسی صحت فایلها نظیر AIDE یا Tripwire، و مانیتورینگ ترافیک شبکه به وسیله سیستمهای تشخیص نفوذ مبتنی بر میزبان (HIDS)، پایههای اساسی دفاع سایبری مدرن در سال ۲۰۲۶ را تشکیل میدهند.
توصیه نهایی تیم امنیت دژ تکینگیم به تمامی وبمسترها و ادمینهای شبکه، راهاندازی فرآیندهای منظم شکار تهدید (Threat Hunting) است. شما نباید منتظر بمانید تا نشانههای آلودگی به صورت هشدارهای موتورهای جستجو یا از کار افتادن دیتابیس خود را نشان دهد. پایش لحظهای تغییرات در ساختار جداول wp_options و wp_usermeta، رهگیری درخواستهای خروجی DNS سرورها و کنترل دسترسیهای فایلهای PHP در پوشههای آپلود، رویکردی کنشگرایانه است که میتواند از تبدیل یک نفوذ موقت به یک فاجعه تمامعیار دادهای جلوگیری کند.
تجربه تلخ نفوذ به Rank Math PRO و افشای ابزار PHP2Shell یک بار برای همیشه این حقیقت را اثبات کرد که در دنیای وب نوین، امنیت یک وضعیت ایستا نیست بلکه یک فرآیند بدون وقفه و دائمی است. تنها سازمانهایی در برابر موجهای بعدی حملات زنجیره تأمین تابآوری خواهند داشت که ساختار زیرساختی خود را با فرض آلودگی پیشفرض (Assume Breach) طراحی کرده و از اعتماد کورکورانه به بستههای نرمافزاری شخص ثالث دست بکشند.
- واکنش سریع شرکت رنکمث در ابطال بستهها و عرضه نسخه ۳.۰.۱۲۴ در کمتر از ۱۲ ساعت.
- انتشار فوری پچهای امنیتی هسته زبان PHP برای شاخههای فعال پشتیبانیشده.
- مستندسازی عمومی و آگاهیبخشی گسترده توسط پژوهشگران مستقل امنیت وب.
- تسخیر پایگاههای داده و خروج اطلاعات صدها هزار وبسایت در پنجره انتشار بدافزار.
- بیپناه ماندن میلیونها سرور میزبانی قدیمی به دلیل عدم ارائه پچ برای نسخههای EOL پیاچپی.
- فرسایش شدید اعتماد عمومی به چرخه بهروزرسانیهای خودکار در پلتفرمهای مدیریت محتوا.
حکم نهایی تحریریه و فهرست منابع رسمی
پایان عصر خوشخیالی در اکوسیستم مدیریت محتوای وب
هیچ افزونهای نباید بدون اعتبارسنجی هش و ایزولاسیون سرور مجاز به تغییرات خودکار باشد؛ بازگردانی به نسخه پشتیبان و ارتقای فوری PHP تنها سنگر نجات است.
- بلیپینگ کامپیوتر (BleepingComputer): گزارش مسمومسازی افزونه سئو رنکمث و رخنه زنجیره تأمین
- دِ هکر نیوز (The Hacker News): تحلیل فنی آسیبپذیریهای RCE در هسته مفسر پیاچپی و ابزار PHP2Shell
- سکیوریتی ویک (SecurityWeek): افشای آسیبپذیریهای روز صفر و جزئیات پچهای اضطراری
- وبلاگ رسمی رنکمث (Rank Math): اطلاعیه امنیتی رسمی و راهنمای ارتقا به نسخه ۳.۰.۱۲۴
پرسشهای متداول و تحلیلهای فنی
آیا نسخه رایگان Rank Math موجود در مخزن وردپرس هم به این بدافزار آلوده شده است؟
خیر، طبق بررسیهای مهندسی معکوس و اعلامیه رسمی توسعهدهندگان، رخنه زنجیره تأمین صرفاً متوجه نسخه تجاری و پریمیوم Rank Math PRO با شماره نگارش 3.0.123 بوده که مستقیماً از وبسایت سازنده دانلود یا آپدیت شده است.
آیا پاک کردن پوشه افزونه از هاست برای رفع آلودگی کافی است؟
خیر، بدافزار تزریقشده با ذخیره کدهای باینری در پایگاه داده و تنظیم قلابهای رویدادی، به محض حذف فایل شل مجدداً آن را بازتولید میکند. وبسایت آلوده باید به بکاپ قبل از ۱۵ اکتبر ریستور شده و کلیدهای امنیتی تعویض شوند.
چرا آسیبپذیری PHP2Shell تا این حد خطرناک ارزیابی شده است؟
زیرا این آسیبپذیری در لایه مفسر C زبان پیاچپی قرار دارد و مهاجم بدون نیاز به نامکاربری یا رمزعبور میتواند با ارسال درخواستهای چندبخشی دستکاریشده به بافر آپلود، دستورات دلخواه خود را روی سرور اجرا کند.
آیا وبسایتهایی که روی هاست اشتراکی قرار دارند بیشتر در معرض خطر هستند؟
بله، در هاستهای اشتراکی در صورتی که ایزولاسیون بین اکانتها به درستی رعایت نشده باشد، اجرای کد از راه دور از طریق PHP2Shell میتواند به نفوذ جانبی و دسترسی به فایلهای سایر کاربران منتهی شود.
چه راهحل موقتی برای جلوگیری از حمله PHP2Shell تا زمان انتشار پچ وجود دارد؟
تنظیم مقدار session.upload_progress.enabled برابر با Off در فایل پیکربندی php.ini و ریستارت وبسرور، فراخوانی هندلر آسیبپذیر را متوقف ساخته و بردار نفوذ اکسپلویت را مسدود مینماید.
آیا سرورهایی که هنوز از پیاچپی ۷.۴ استفاده میکنند وصلهای دریافت خواهند کرد؟
خیر، نسخههای منسوخ پیاچپی ۵ و ۷ و ۸.۰ پایان چرخه عمر رسمی را گذراندهاند و آپدیتی دریافت نخواهند کرد؛ تنها راهکار ایمن ارتقای فوری سرور به نگارشهای ۸.۲ به بالا است.
گالری تصاویر تکمیلی: تکین آنالیز | بحران زنجیره تأمین Rank Math و زیرودی PHP2Shell