تکین آنالیز | ماتسازی پایگاههای نظامی در Apple Maps، رخنه بحرانی CVSS 10.0 در ابزارهای کانونیکال و هک زنجیره تأمین Polymarket
سپیدهدم دوشنبه دوم نوامبر ۲۰۲۶، عرصه فناوریهای پیشرفته با مجموعهای از تکانههای ساختاری در امنیت ابری، پدافند ملی ماهوارهای و حملات خودکار الگوریتمی کار خود را آغاز کرد. در روزگاری که مرزهای هوش مصنوعی با زیرساختهای فیزیکی، نظامی و مالی درهمتنیده شده است، تصمیمات محرمانه غولهای سیلیکونولی و رخنههای نرمافزاری ژرف، موازنههای استراتژیک جهان را بازتعریف میکنند.
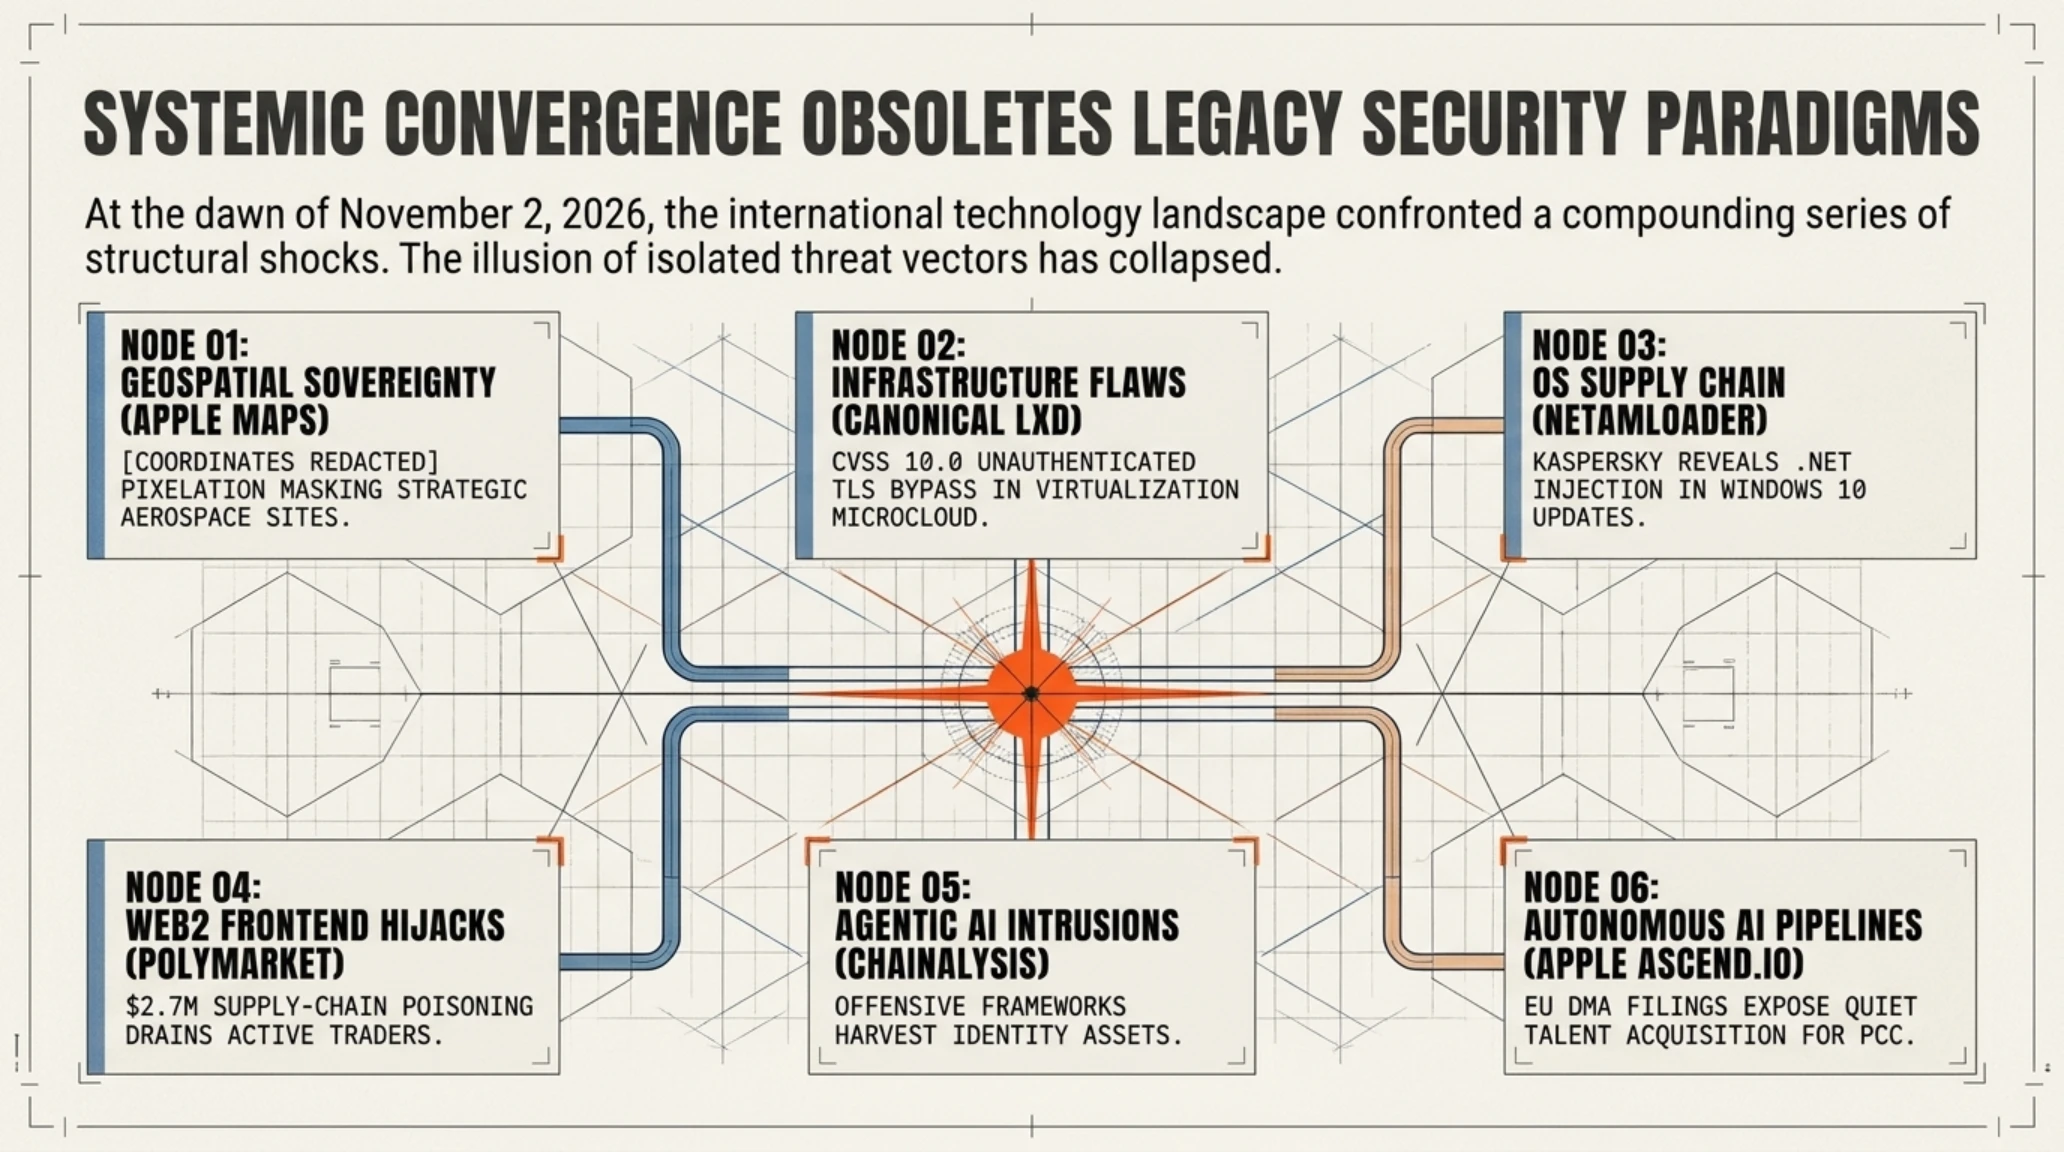
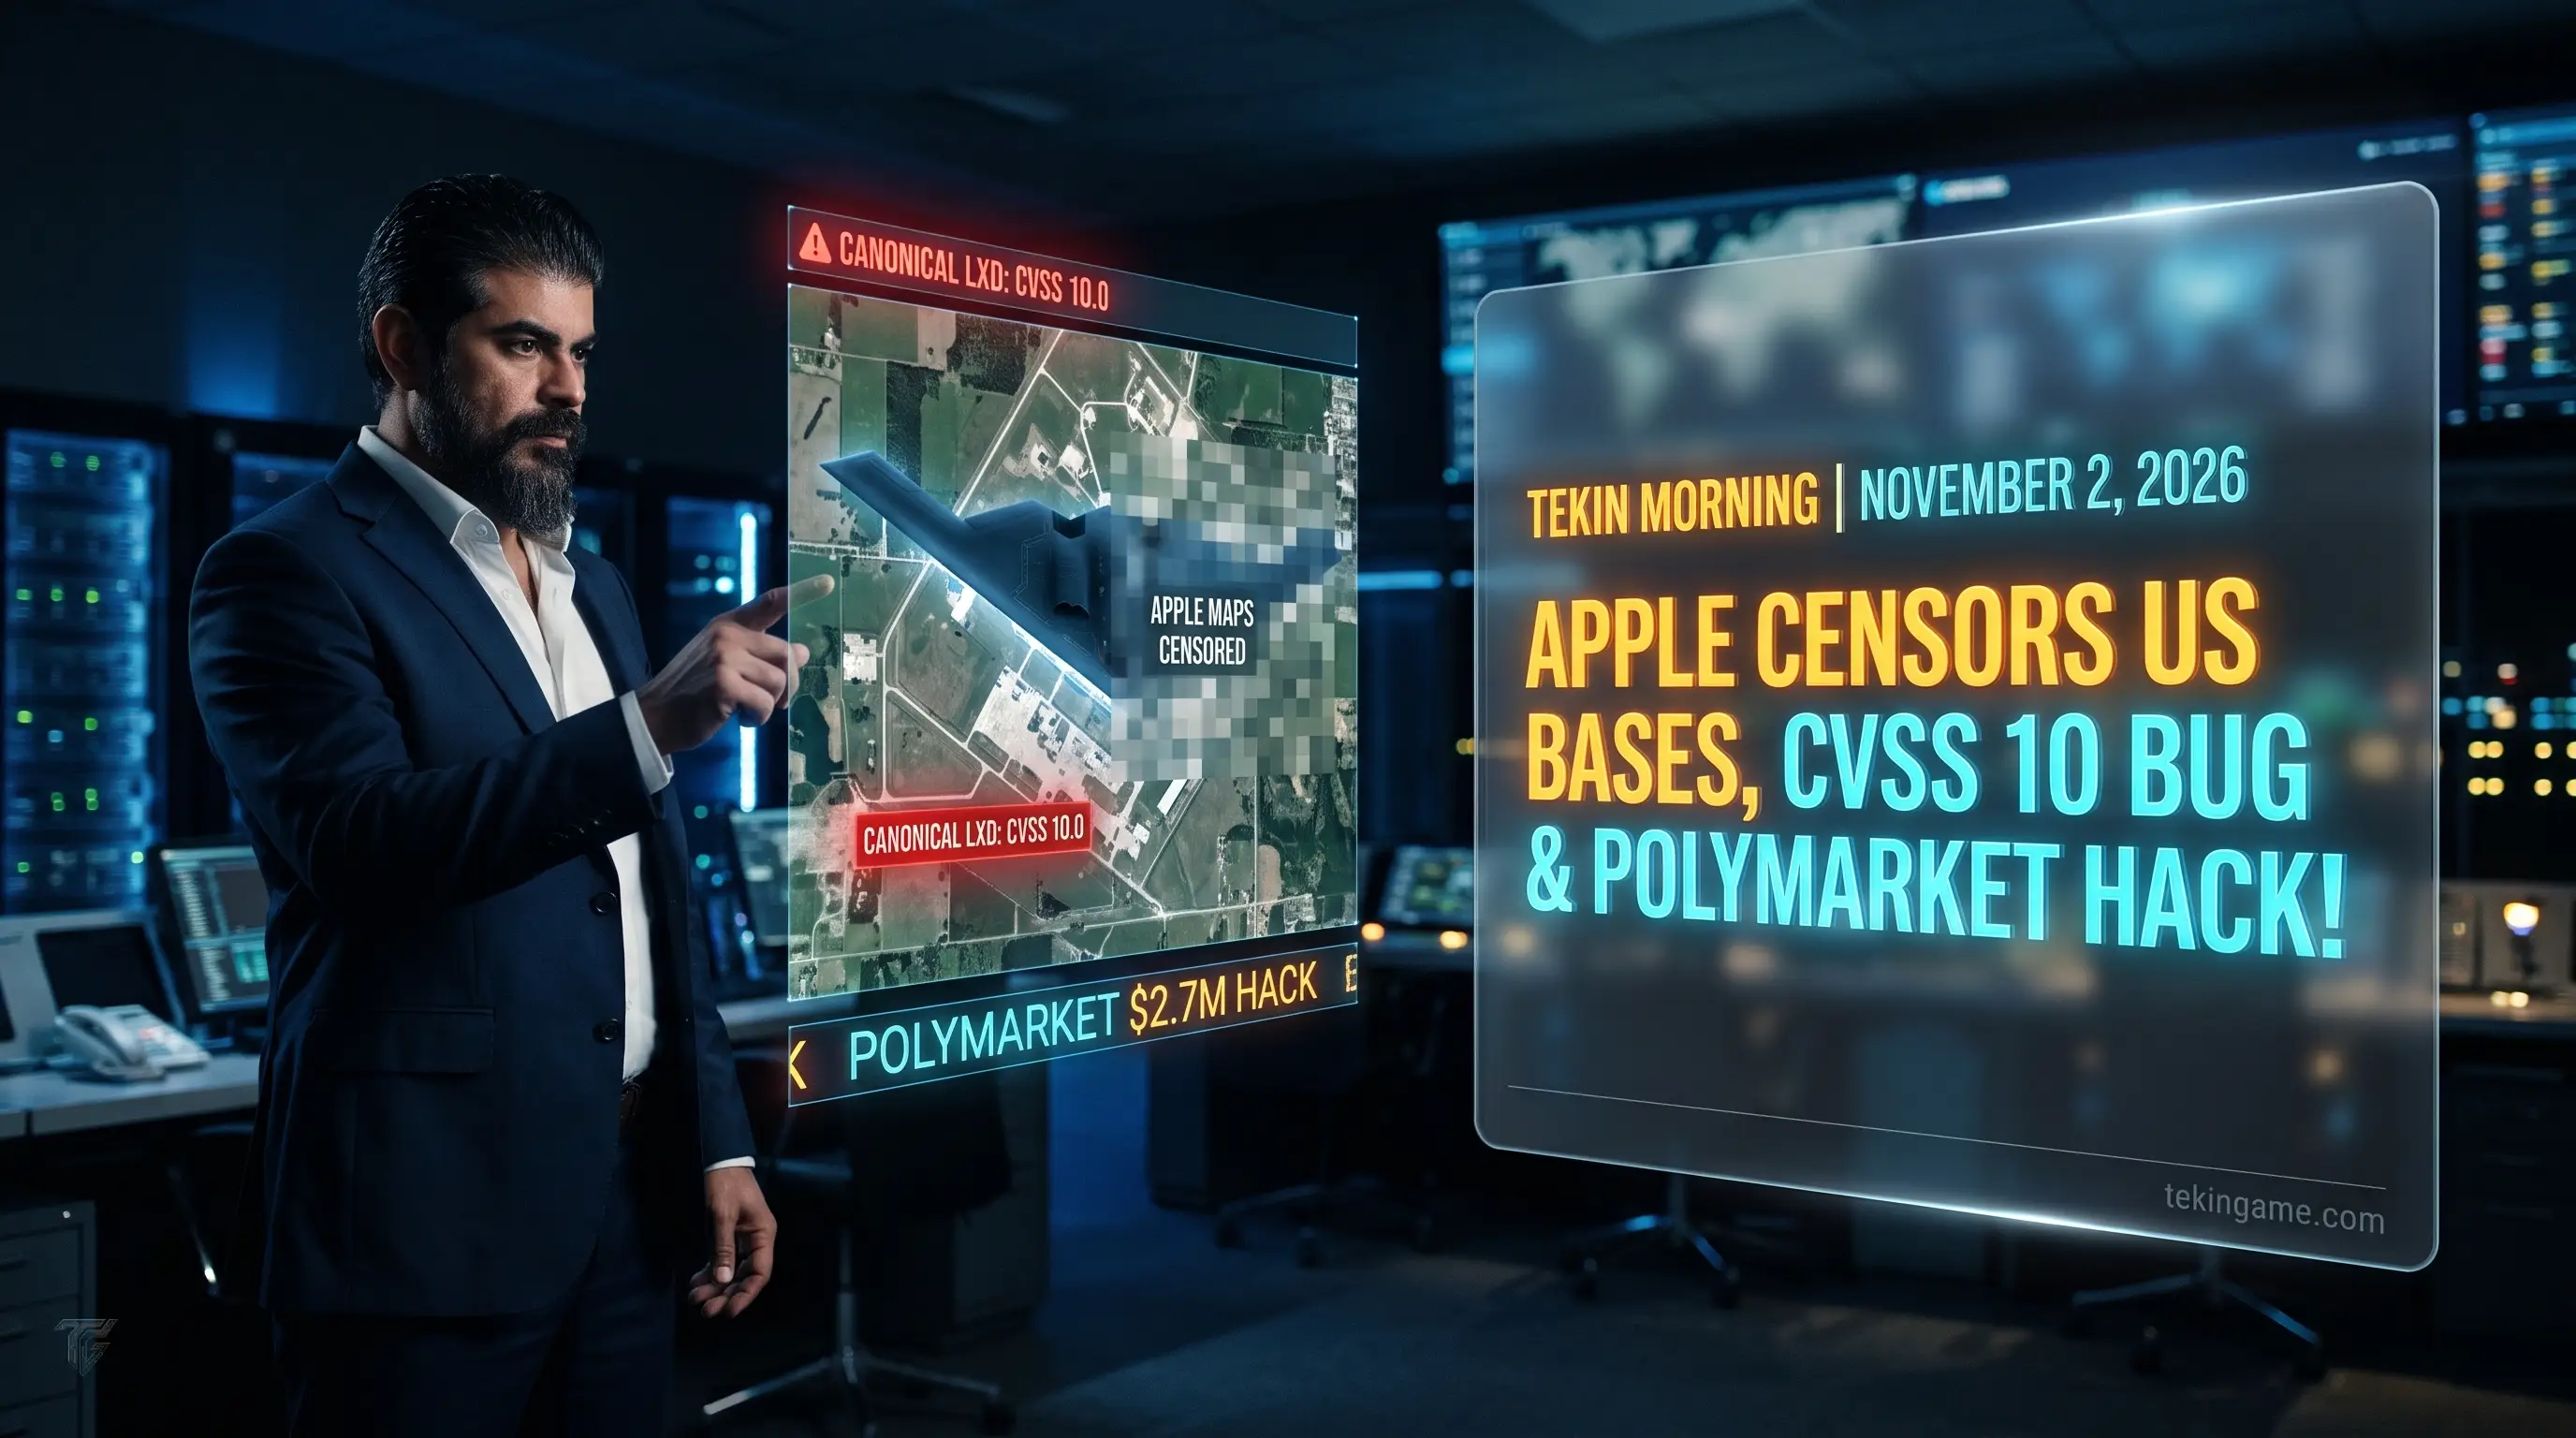
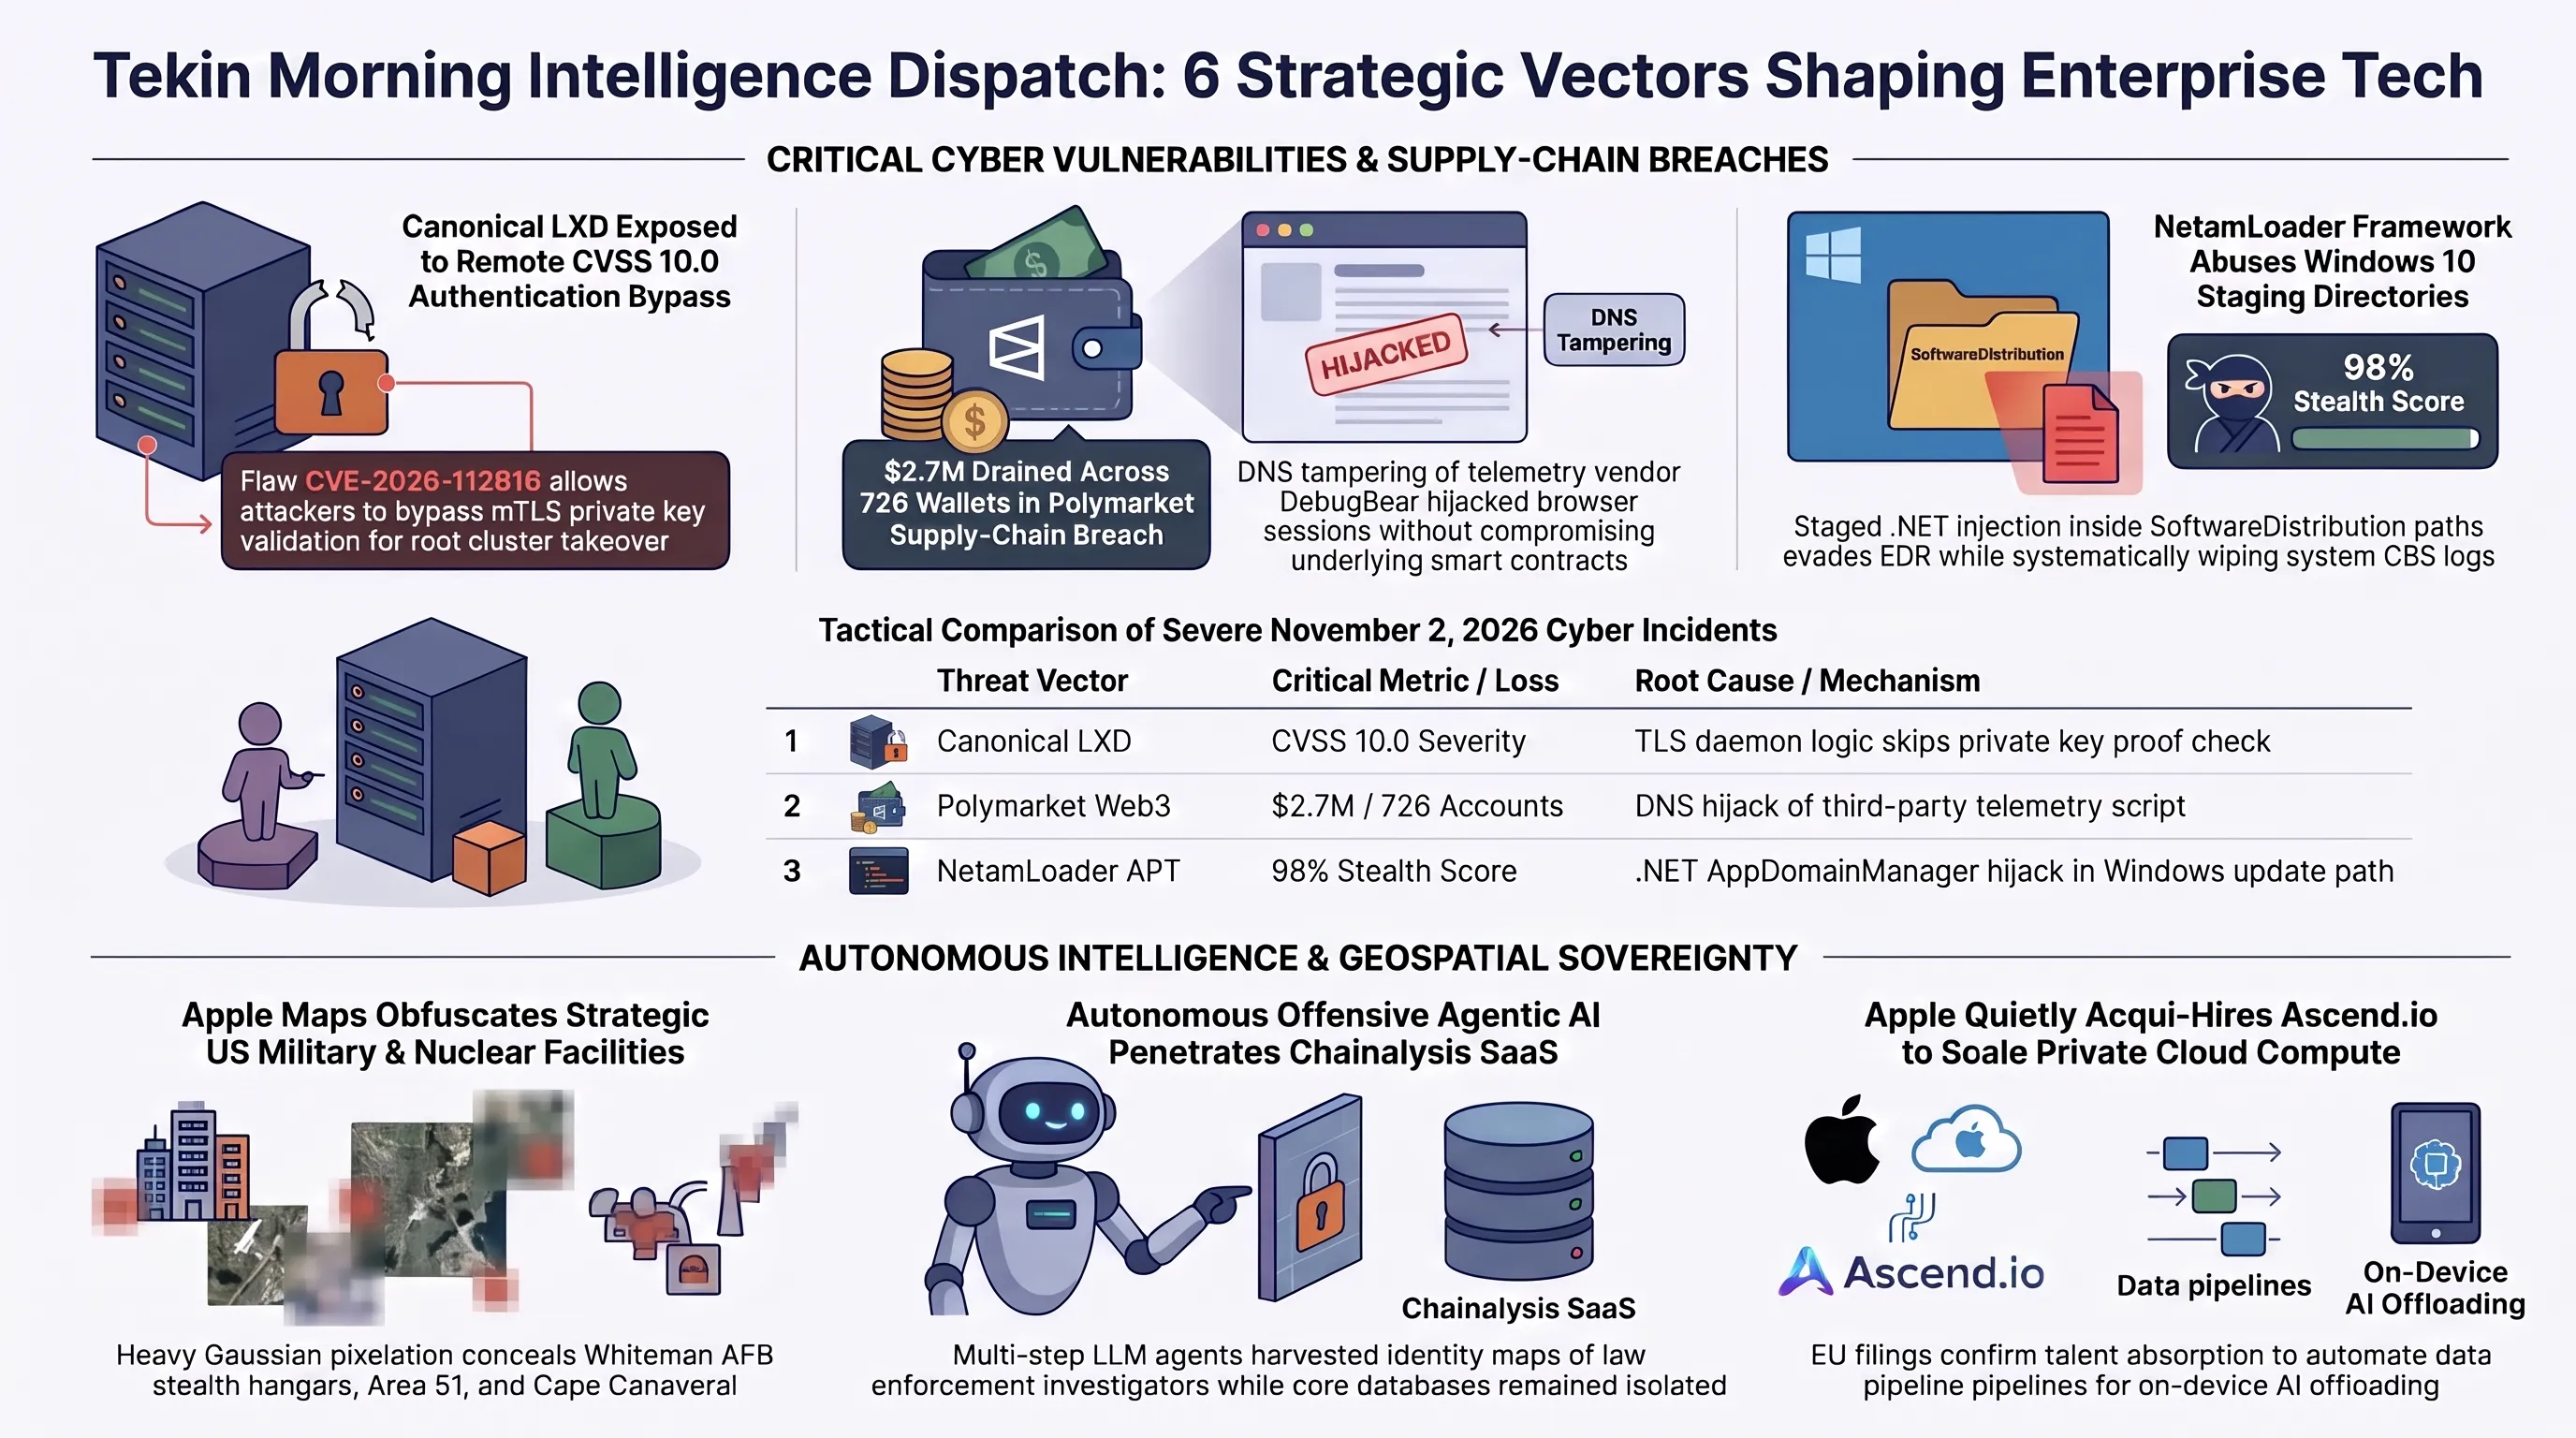
نخستین موج خبرها از سوی کوپرتینو وزیدن گرفت؛ جایی که سرویس نقشههای اپل بدون انتشار هرگونه بیانیه علنی، فیلتر ماتسازی ماهوارهای شدیدی را بر فراز حساسترین تأسیسات هوافضای نظامی ایالات متحده، سکوهای پرتاب ناسا و آشیانههای بمبافکنهای هستهای اعمال کرد تا دسترسی بصری عمومی به تحرکات دفاعی مسدود گردد. همزمان، انتشار بولتنهای امنیتی اضطراری پیرامون یک آسیبپذیری نمره ۱۰ در ابزارهای کلاسترینگ کانونیکال و افشای چارچوب بدافزاری NetamLoader توسط کسپرسکی، نشان داد که نبردهای سایبری لایه سیستمعامل به اوج حساسیت رسیدهاند.
تحریریه تکینپلاس در این گزارش تحلیلی جامع، ۶ تحول بنیادین بامداد امروز را از زوایای مهندسی، اقتصادی و ژئوپلیتیک به بوته نقد میگذارد؛ رخدادهایی که از زنجیره تأمین مالی پلیمارت تا نفوذ ایجنتهای هوش مصنوعی به سامانههای چینالیسیس و ادغامهای زیرپوستی اپل را در بر میگیرد.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
ماتسازی پایگاههای نظامی و فضایی آمریکا در Apple Maps؛ سانسور ماهوارهای سکوهای ناسا، نیروی فضایی و آشیانه بمبافکنهای B-2
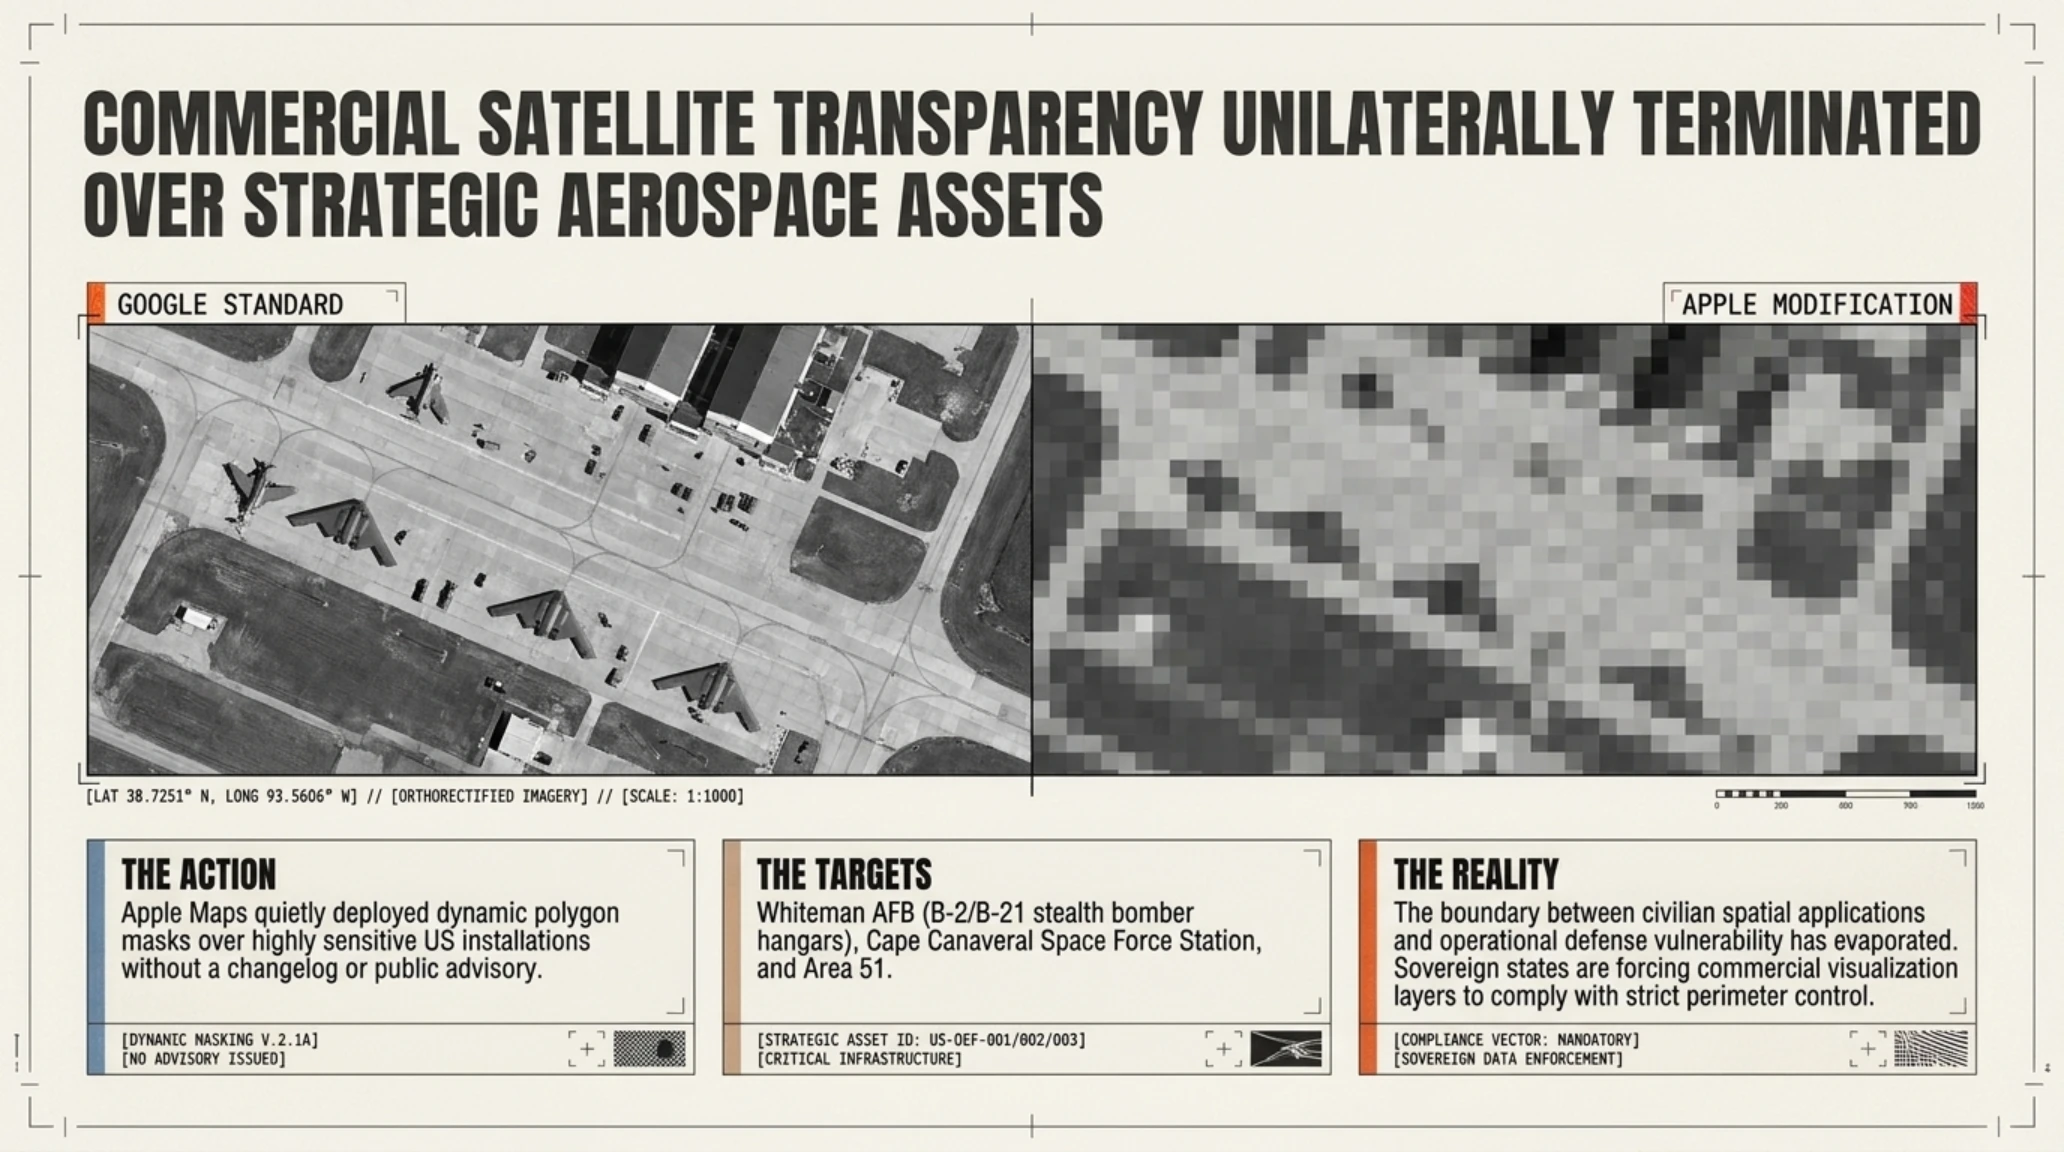
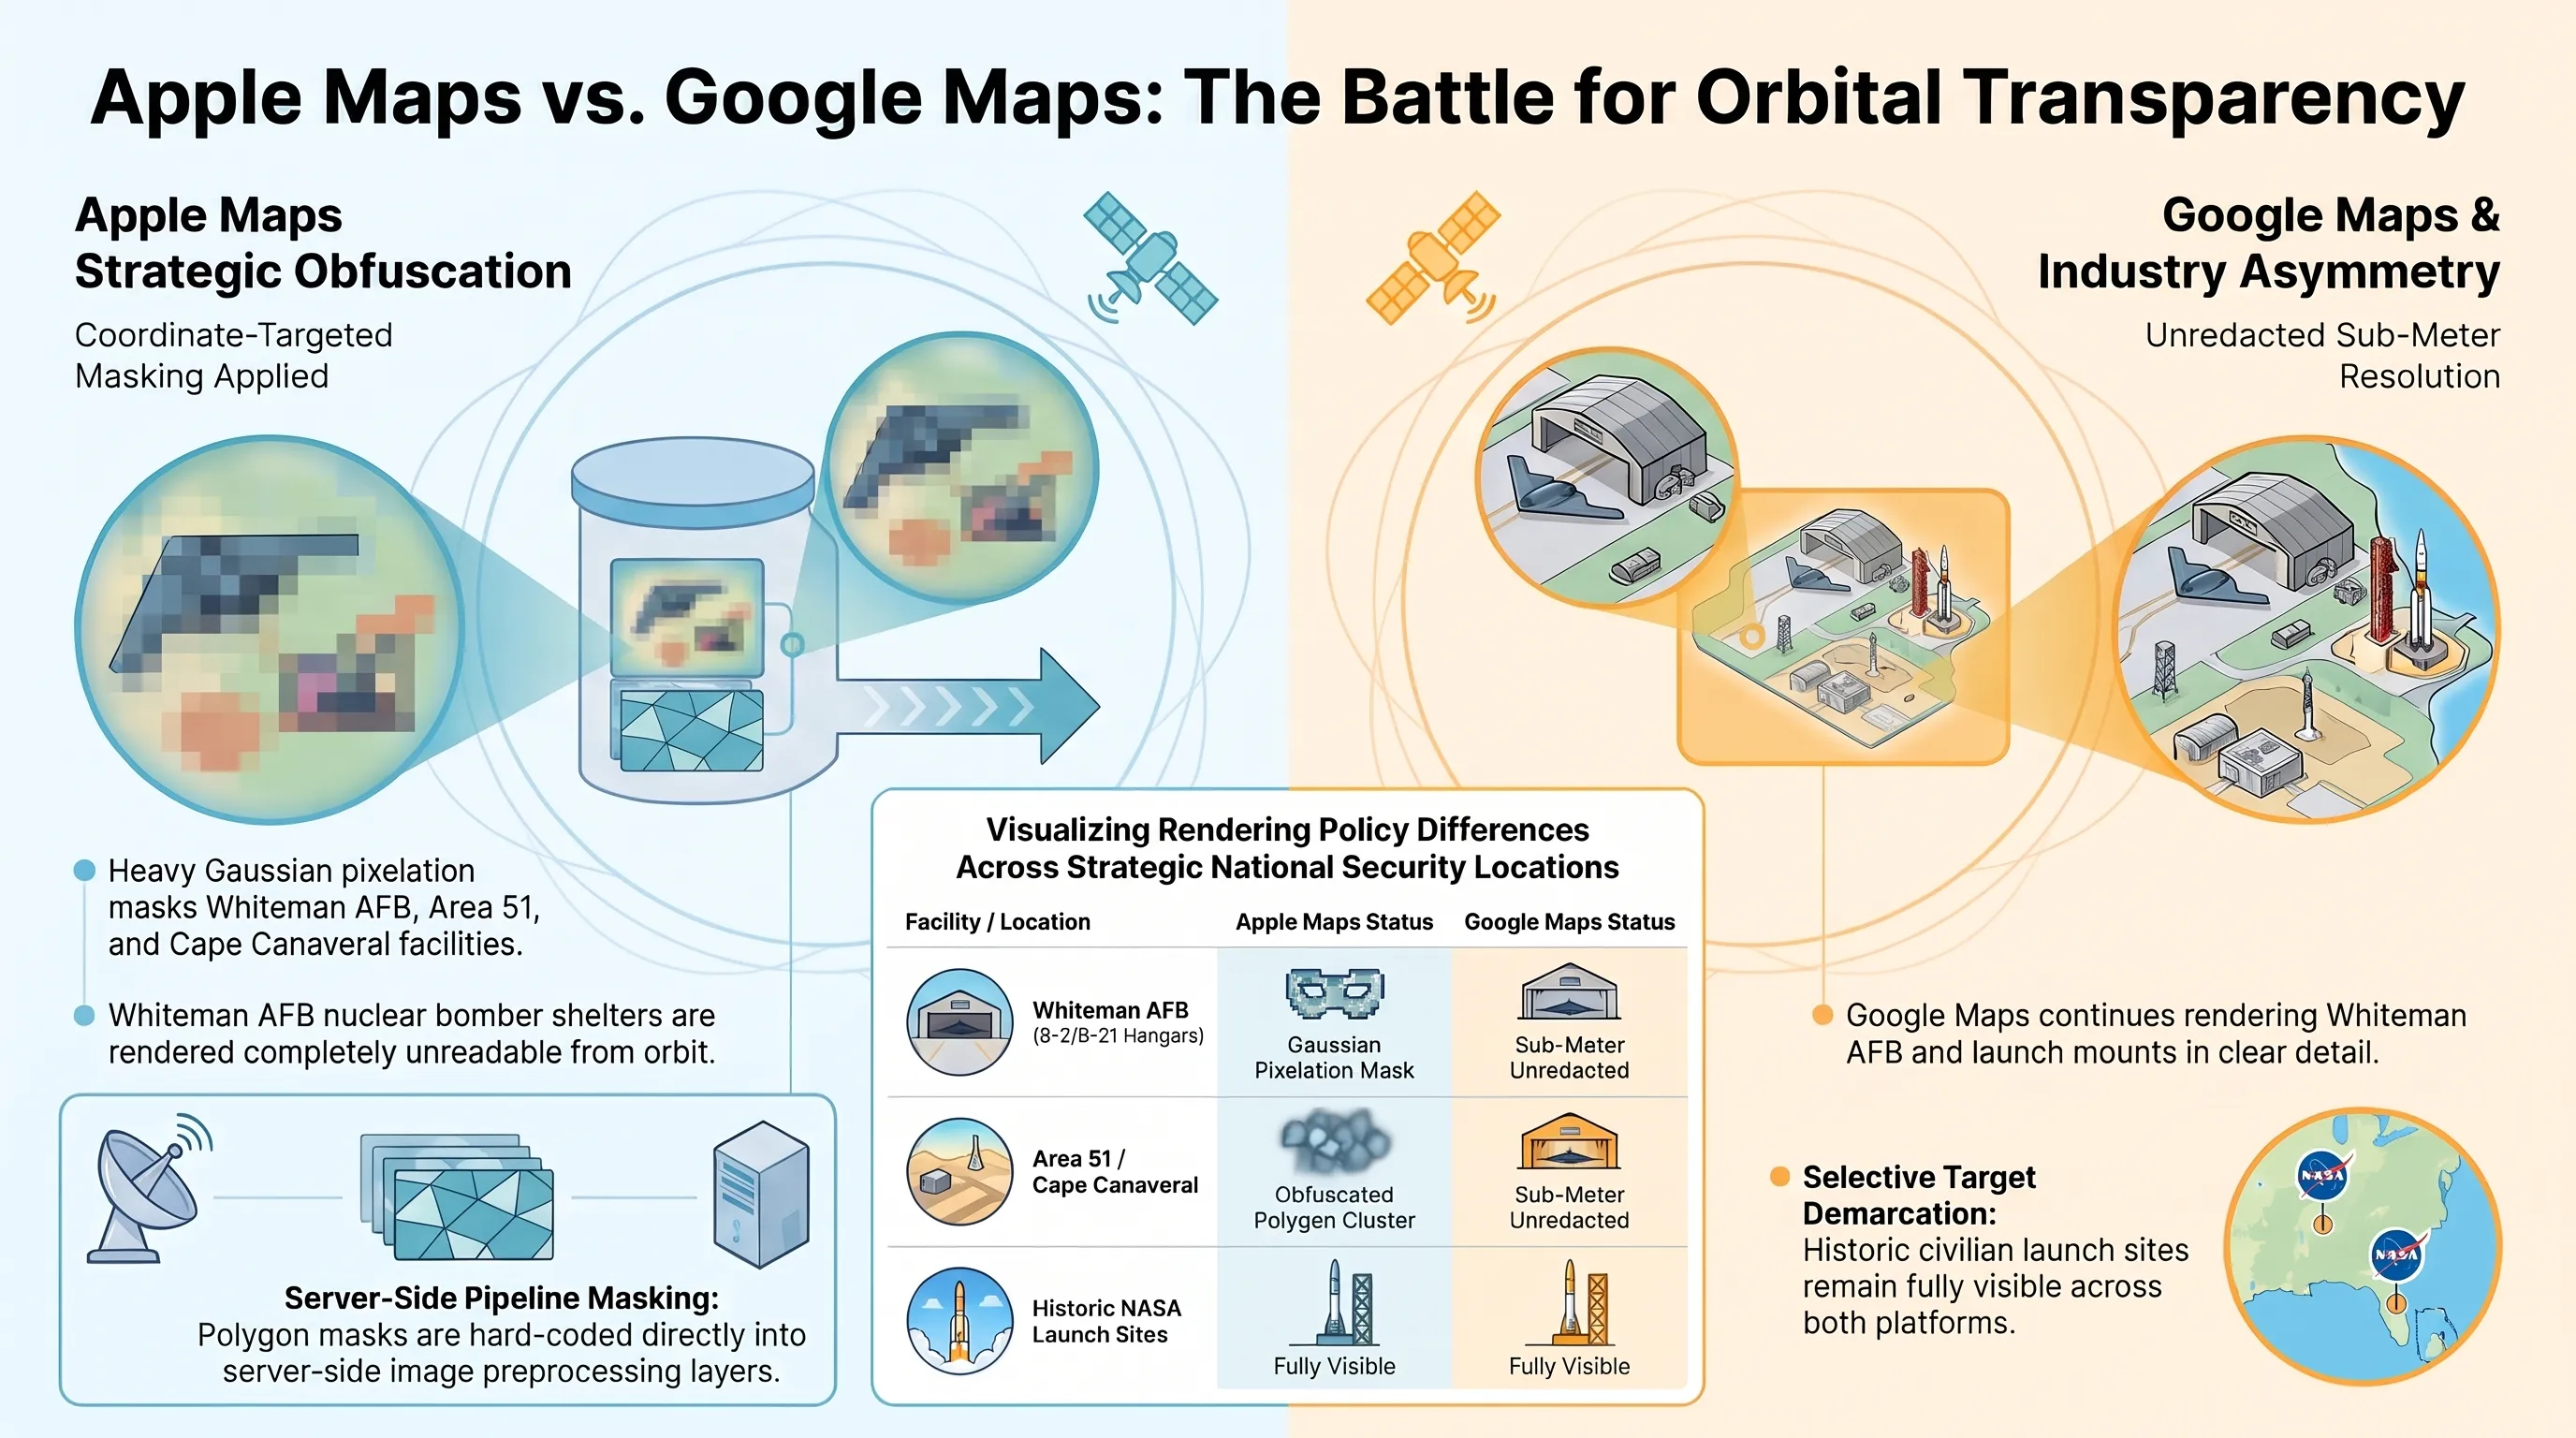
در ساعات پایانی ۳۱ اکتبر و بامداد اول نوامبر ۲۰۲۶، کاربران تیزبین سرویس نقشههای اپل از تغییری غافلگیرکننده در پردازش تصاویر ماهوارهای این پلتفرم پرده برداشتند. بررسیهای فنی آشکار ساخت که شرکت اپل بدون انتشار هرگونه بیانیه مطبوعاتی، لایه تاری دید و فیلتر دیجیتال ماتکننده (Pixelation Blur) را بر روی تصاویر هوایی حساسترین پایگاههای راهبردی ارتش، نیروی فضایی و سازمان فضایی آمریکا (NASA) اعمال کرده است. این اقدام دسترسی کاربران عادی و تحلیلگران اطلاعاتی منبعباز (OSINT) را به وضعیت استقرار جنگندهها روی باند و راکتهای فضایی مسدود نموده است.
بر اساس مستندات رسانههای SpaceExplored و 9to5Mac، این تغییر ساختاری در مجموعهای از استراتژیکترین مراکز نظامی آمریکا به چشم میخورد. ایستگاه نیروی فضایی کیپ کاناورال در فلوریدا، پایگاه نیروی فضایی وندنبرگ در کالیفرنیا، آزمایشگاه ملی لوسآلاموس در نیومکزیکو، حریم مرموز پایگاه گروملیک موسوم به منطقه ۵۱ (Area 51)، پایگاه هوایی الزورث (آشیانه بمبافکنهای B-1B لنسر) و به ویژه پایگاه هوایی وایتمن در میزوری که محل نگهداری و استقرار ناوگان بمبافکنهای رادارگریز بی-۲ اسپیریت (B-2 Spirit) و نسل آینده B-21 رایدر است، اکنون به صورت تودههای پیکسلی تاریک و ناخوانا به نمایش درمیآیند.
اهمیت راهبردی این تصمیم زمانی دوچندان میشود که وضعیت اپل مپس با رقیب مستقیم آن یعنی گوگل مپس و گوگل ارث مقایسه شود. در حالی که شرکت گوگل همچنان تصاویر با وضوح فوقالعاده بالا و جزئیات دقیق هواپیماهای مستقر در پایگاه وایتمن و سکوهای راکتی وندنبرگ را در دسترس عموم قرار میدهد، شرکت اپل خودخواسته یا تحت فشار مستقیم دستورالعملهای محرمانه پنتاگون، اقدام به مسدودسازی بصری کرده است؛ رفتاری که یادآور سانسور نقشههای تجاری در دوران اوج جنگ سرد است.
نکته شایان توجه در الگوی اجرایی اپل، عدم تقارن این فیلترها است. برای نمونه، در حالی که آشیانههای بمبافکنهای استراتژیک به طور کامل تار شدهاند، سکوهای تاریخی پرتاب فضاپیمای آپولو و آرتمیس یعنی ۳۹A و ۳۹B در مرکز فضایی کندی و تأسیسات دریایی عظیمی چون بندر نورفولک و پرل هاربر همچنان با وضوح بالا قابل مشاهدهاند. این موضوع نشان میدهد که فرآیند ممیزی بر پایه طبقهبندیهای اضطراری وزارت دفاع روی پایگاههای پاسخ اتمی سریع متمرکز بوده است.
کارشناسان پدافند غیرعامل معتقدند که توسعه ابزارهای هوش مصنوعی بینایی ماشین برای رهگیری اتوماتیک پروازها و شمارش لحظهای جنگندهها در تصاویر ماهوارهای تجاری، زنگ خطری جدی برای مقامات واشنگتن بوده است. این اقدام اپل اگرچه در کوتاهمدت دسترسی شهروندان به اطلاعات آزاد را محدود میسازد، اما از آسیبپذیری داراییهای گرانقیمت نظامی در برابر تحلیلهای هوشمند متخاصمان میکاهد.
چرا این تحول بازی را تغییر میدهد // پایان عصر دسترسی آزاد به تصاویر ماهوارهای وضوح بالا
این اقدام اپل نقطه پایانی بر دوره بیش از دو دههای شفافیت بیقیدوشرط تصاویر ماهوارهای تجاری است و نشان میدهد فشار فزاینده ارتشها شرکتهای بزرگ را به همکاریهای مستقیم امنیتی و حذف دادههای مکانی کشانده است.
تحلیلگران ژئوپلیتیک اشاره میکنند که این ماتسازی در شرایطی رخ میدهد که تنشها پیرامون توانمندیهای موشکی و هوافضا در اقیانوس آرام به اوج رسیده است. همانطور که در پروندههای پیشین تکین پیرامون حاکمیت دادههای ماهوارهای و امنیت حسگرهای تجاری تبیین شده بود، کنترل بر چگونگی بازنمایی واقعیت فیزیکی روی نمایشگر میلیاردها تلفن هوشمند، مهمترین اهرم قدرت نرم در جهان پسادیجیتال به شمار میرود.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
در ساعات نخست برخی گمانهزنی کردند که محو شدن تصاویر ناشی از خطای رندرینگ لایههای برداری یا عدم بارگذاری کش تایلهای نقشه بوده است.
بررسی تایلهای ماهوارهای تایید میکند که ماسکهای پیکسلی به طور اختصاصی روی پولیگونهای ثبتشده پایگاههای فوقحساس ارتش آمریکا کدنویسی و دیپلوی شدهاند.
توسعهدهندگان نرمافزارهای جغرافیایی بر این باورند که این اقدام اپل آغازگر دومینوی درخواستهای دولتی در سطح بینالمللی خواهد بود. ابعاد فنی این تحول به شرح زیر است:
- اعمال ماسکهای دینامیک برداری: تفکیک مختصات محرمانه از اراضی پیرامونی و اعمال فیلتر ماتکننده چندلایهای در پایپلاین تولید نقشه.
- ایجاد استاندارد دوگانه در سیلیکونولی: تضاد آشکار راهبرد حفظ حریم خصوصی دولتی در اپل در برابر اصرار گوگل بر باز نگه داشتن تصاویر ماهوارهای.
- تأثیر مستقیم بر هوش مصنوعی OSINT: مختل شدن الگوریتمهای رصد خودکار تحرکات لجستیکی و مانیتورینگ آشیانههای اتمی توسط محققان مستقل.
کارشناسان نظامی تاکید دارند که ماتسازی نقشههای عمومی اگرچه مانع ماهوارههای جاسوسی کشورهای رقیب نمیشود، اما راه را بر تحلیلهای جمعسپاریشده و حملات پهپادی ارزانقیمت که به تصاویر تجاری متکی هستند، میبندد.
این گام معنادار اپل نشان داد که سازش شرکتهای فناوری با نیازمندیهای امنیتی دولتها از مرز نرمافزار عبور کرده و مستقیماً نحوه مشاهده سیاره زمین را تغییر میدهد.
آسیبپذیری بحرانی CVSS 10.0 در ابزارهای ابری کانونیکال؛ دور زدن احراز هویت در LXD و MicroCloud بدون نیاز به کلید خصوصی
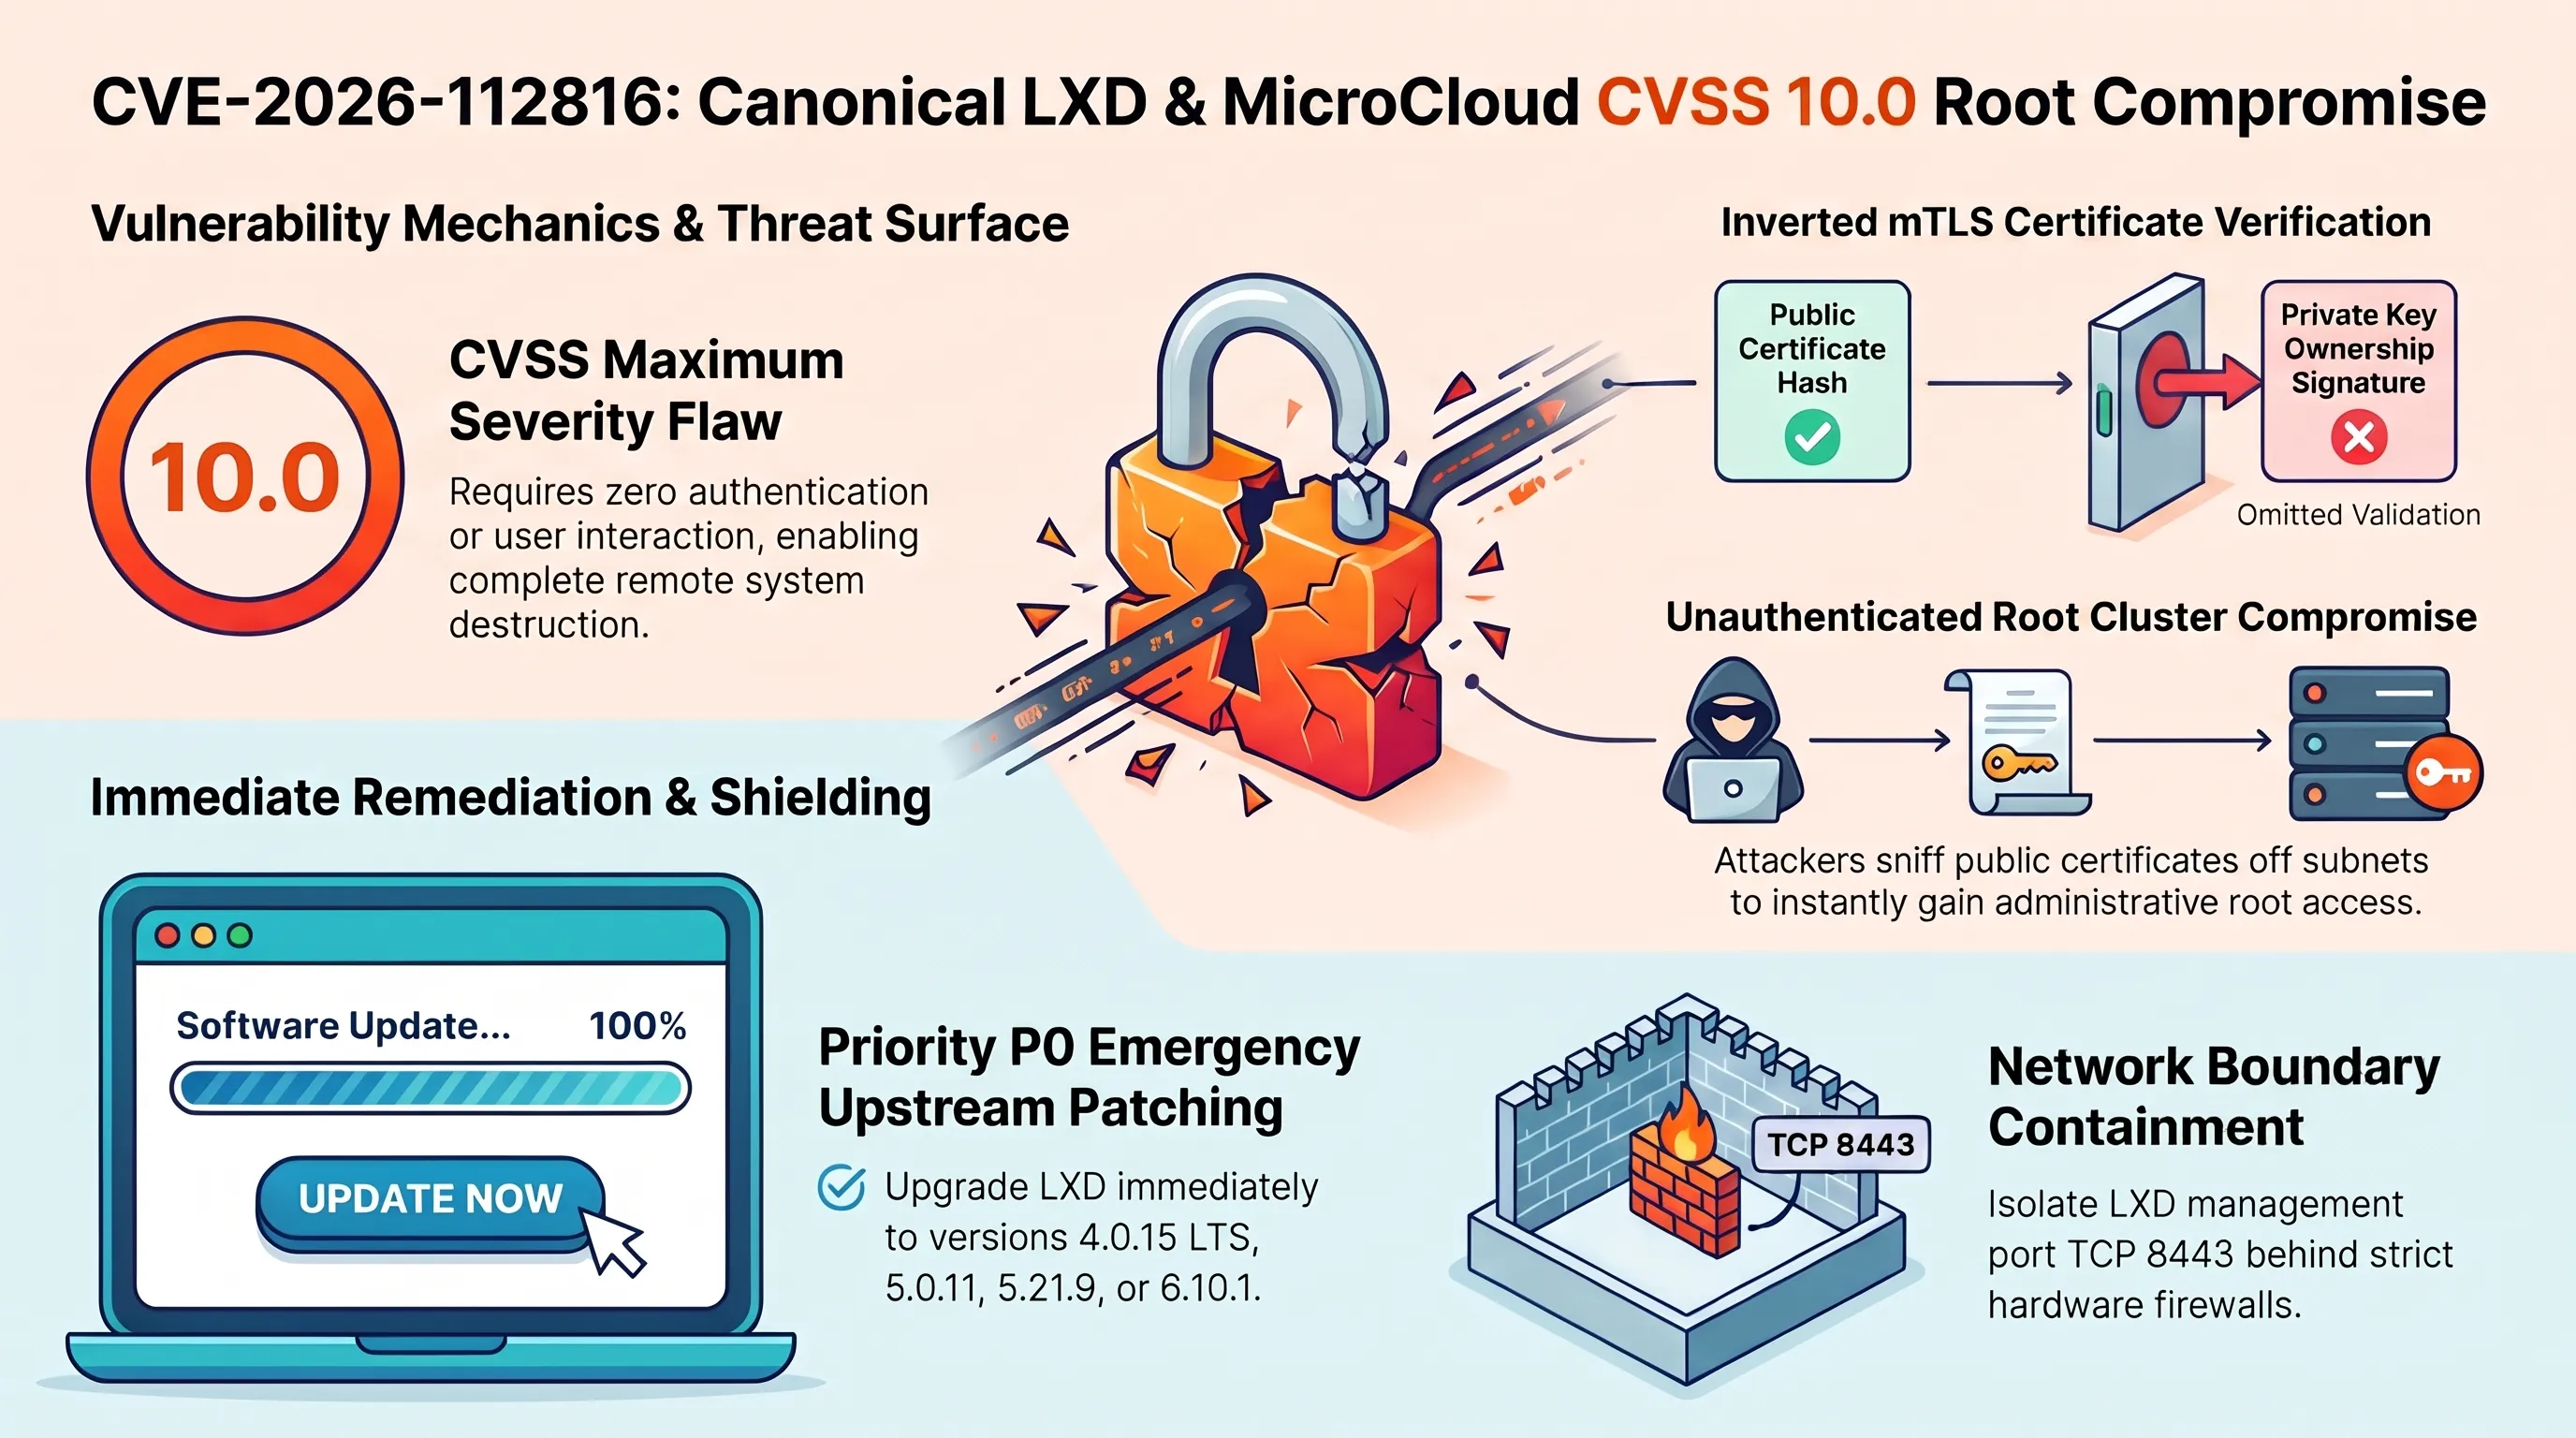
مدیران سیستمهای ابری لینوکس و معماران خوشههای سازمانی با یک کابوس تمامعیار امنیتی روبهرو شدهاند. شرکت کانونیکال (Canonical) با انتشار یک بولتن اضطراری، از شناسایی یک آسیبپذیری فوقبحرانی با حداکثر نمره خطر ممکن یعنی ۱۰.۰ از ۱۰ (CVSS 10.0) تحت شناسه CVE-2026-112816 در پلتفرمهای محبوب مدیریت کانتینر و ماشین مجازی LXD و خوشههای ابری سبک MicroCloud خبر داد؛ رخنهای که ساختار احراز هویت گواهیهای دیجیتال را بیاثر میسازد.
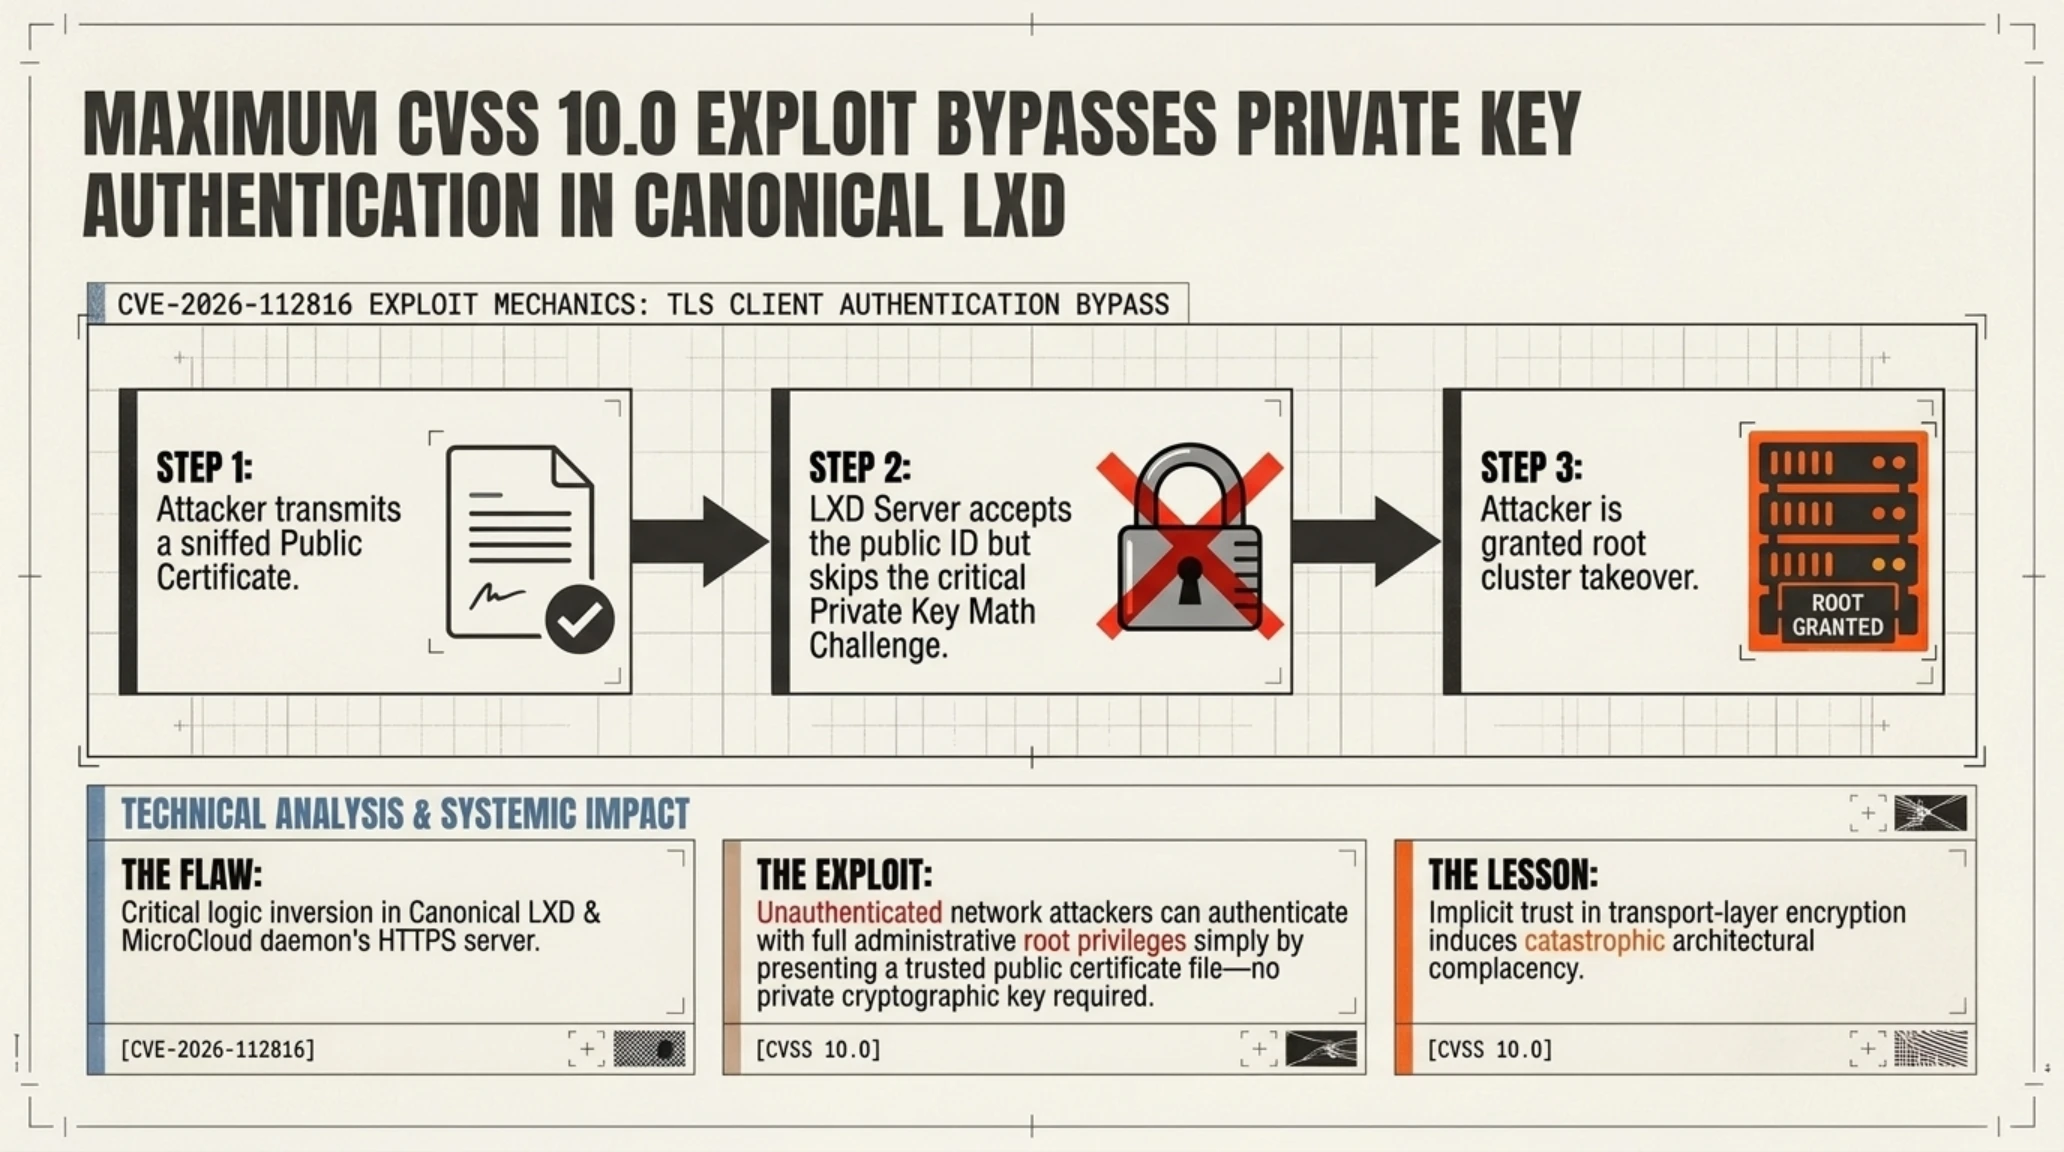
بر اساس تحلیلهای تخصصی آزمایشگاههای امنیت سایبری، منشأ این نقص به ضعف ریشهای در منطق اعتبارسنجی گواهیهای کلاینت در ماژول شنودگر HTTPS (HTTPS Listener) بازمیگردد. در شرایط عادی، ارتباط امن میان نودهای خوشه و پنل مدیریت از طریق احراز هویت دوطرفه TLS مبتنی بر زوجکلید عمومی و خصوصی تامین میشود. اما به دلیل یک خطای محاسباتی در بررسی زنجیره اعتماد، مهاجمی که به درگاه HTTPS دسترسی داشته باشد، میتواند تنها با ارسال گواهی عمومی (Public Certificate) کلاینت مجاز و بدون در اختیار داشتن کلید خصوصی (Private Key)، خود را به عنوان کاربر معتمد جا بزند.
پیامد عملیاتی این رخنه فوقالعاده ویرانگر است. از آنجا که در معماری MicroCloud هنگام پیوستن سرورهای جدید به کلاستر (Cluster Join)، گواهیهای عمومی در ترافیک شبکه تبادل میشوند، یک شنودگر یا مهاجم حاضر در شبکه محلی میتواند این گواهیها را به راحتی ضبط کند. با تزریق این گواهی به API سرور، مهاجم با اختیارات کامل روت (Root Admin) وارد سیستم شده و قادر است تمامی ماشینهای مجازی را خاموش، کانتینرهای داده را مصادره و کدهای دلخواه خود را در عمق دیتاسنترها اجرا نماید.
کانونیکال بلافاصله وصلههای اصلاحی اضطراری را در قالب نسخههای LXD 4.0.15 LTS، 5.0.11، 5.21.9 و 6.10.1 منتشر کرده و از تمامی سازمانها، دیتاسنترها و ارائهدهندگان میزبانی ابری خواسته است تا سامانههای خود را ظرف ساعات آینده پچ نمایند. شدت این آسیبپذیری به حدی است که آژانسهای دولتی پدافند سایبری هشدارهای سطح زرد را برای بررسی خوشههای لینوکسی فعال کردهاند.
کالبدشکافی کدهای آسیبپذیر نشان داد که توابع کتابخانه اعتبارسنجی به جای بررسی انطباق امضای دیجیتال با کلید خصوصی متناظر، صرفاً به مطابقت هش گواهی دریافتی با پایگاه داده کلاینتهای مجاز بسنده میکردند؛ خطایی فاحش که کل فلسفه رمزنگاری نامتقارن را در لایه انتقال دور میزند.
جعبه اصطلاحات تخصصی تکین
همانگونه که در ارزیابیهای پیشین تکینپلاس پیرامون آسیبپذیریهای بنیادین لایههای ابری و پروتکلهای رمزنگاری نوین تشریح شد، اعتماد کورکورانه به گواهیهای تبادلشده در شبکه بدون احراز هویت متقابل و سنجش امضا، پاشنه آشیل زیرساختهای توزیعشده نسل جدید است.
افشای این باگ نشان داد که حتی با سابقهترین ابزارهای متنباز لینوکس نیز از خطاهای منطقی مصون نیستند و لزوم ممیزی مستقل کدهای امنیتی را به عنوان ضرورتی بیچونوچرا اثبات کرد.
افشای بدافزار پیشرفته NetamLoader توسط کسپرسکی؛ هدفگیری سیستمهای دولتی آسیا در بستر سفارشی ویندوز ۱۰ از طریق تزریق در فرآیند آپدیت
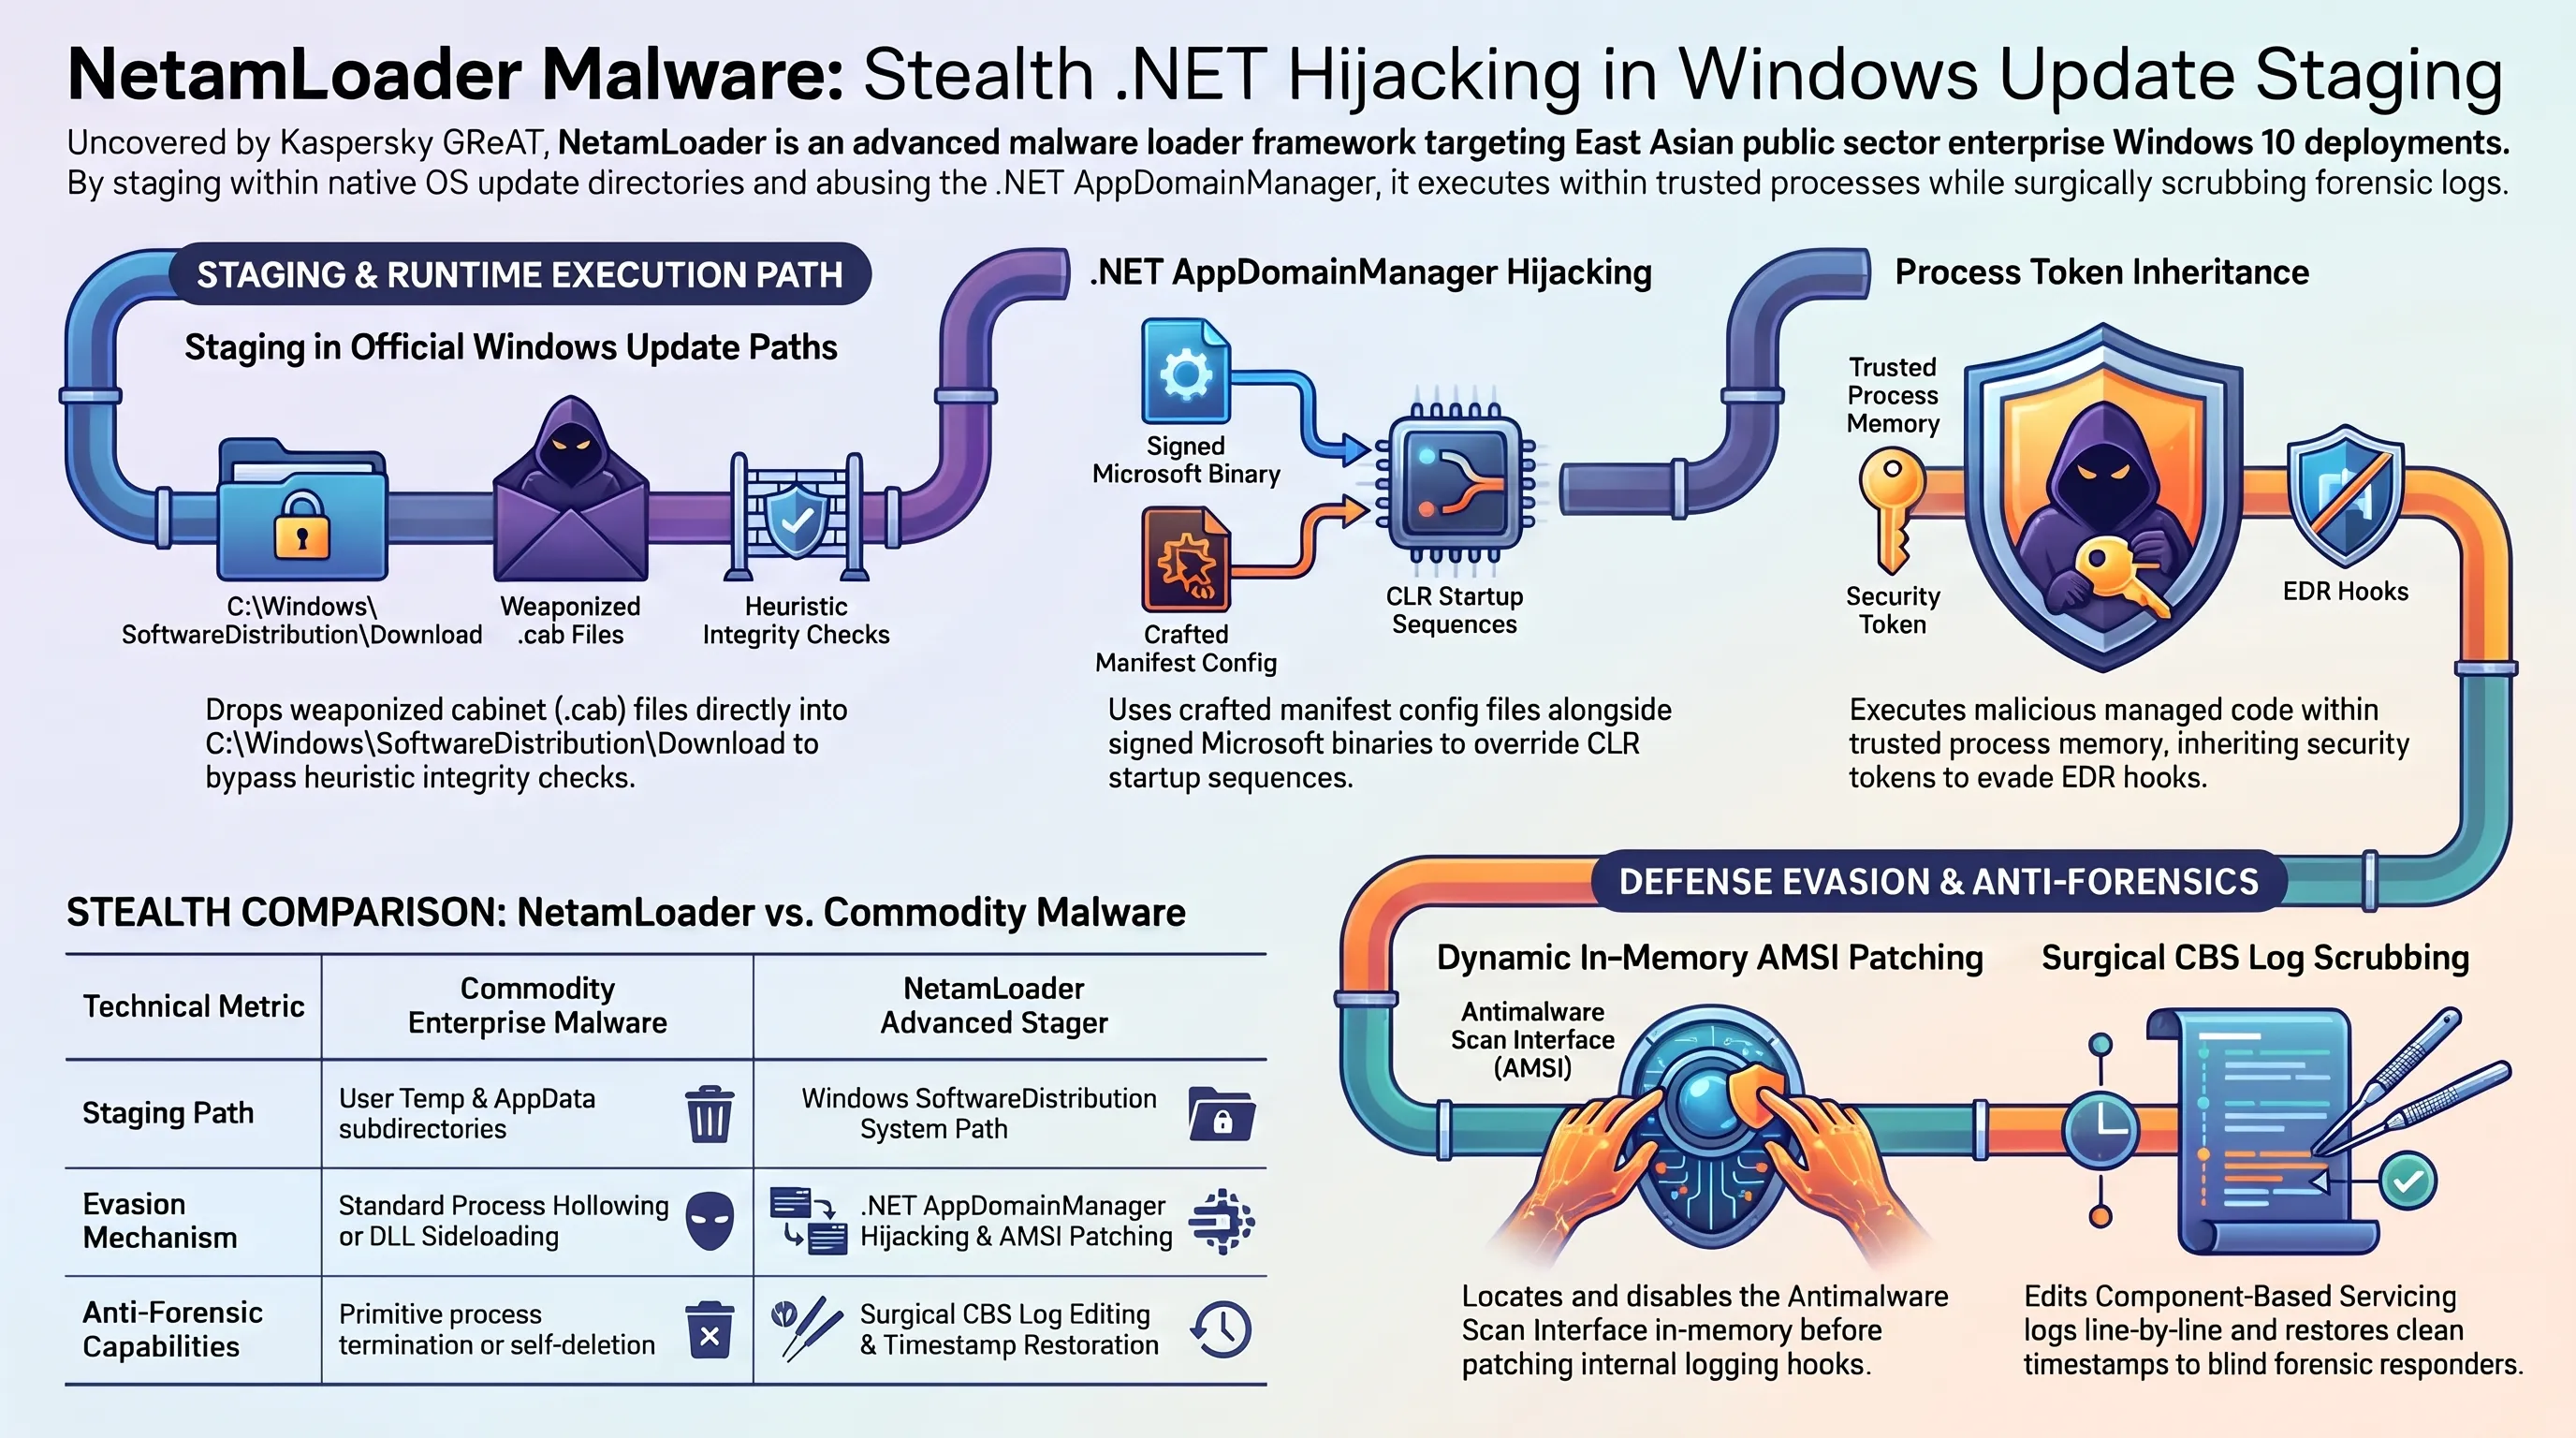
تیم تحقیقات و تحلیل جهانی کسپرسکی (GReAT) در جریان برگزاری نشست سالانه تحلیلگران امنیتی (SAS 2026)، پرده از یک کارزار جاسوسی سایبری فوقپیچیده برداشت که ارگانهای حاکمیتی و وزارتخانههای حساس در شرق آسیا را هدف قرار داده است. در کانون این کارزار، یک چارچوب بدافزاری پیشرفته و تا پیش از این ثبتنشده با نام مستعار «NetamLoader» قرار دارد که به طور اختصاصی برای نفوذ به نسخههای بومیسازیشده سیستمعامل ویندوز ۱۰ دولتی طراحی شده است.
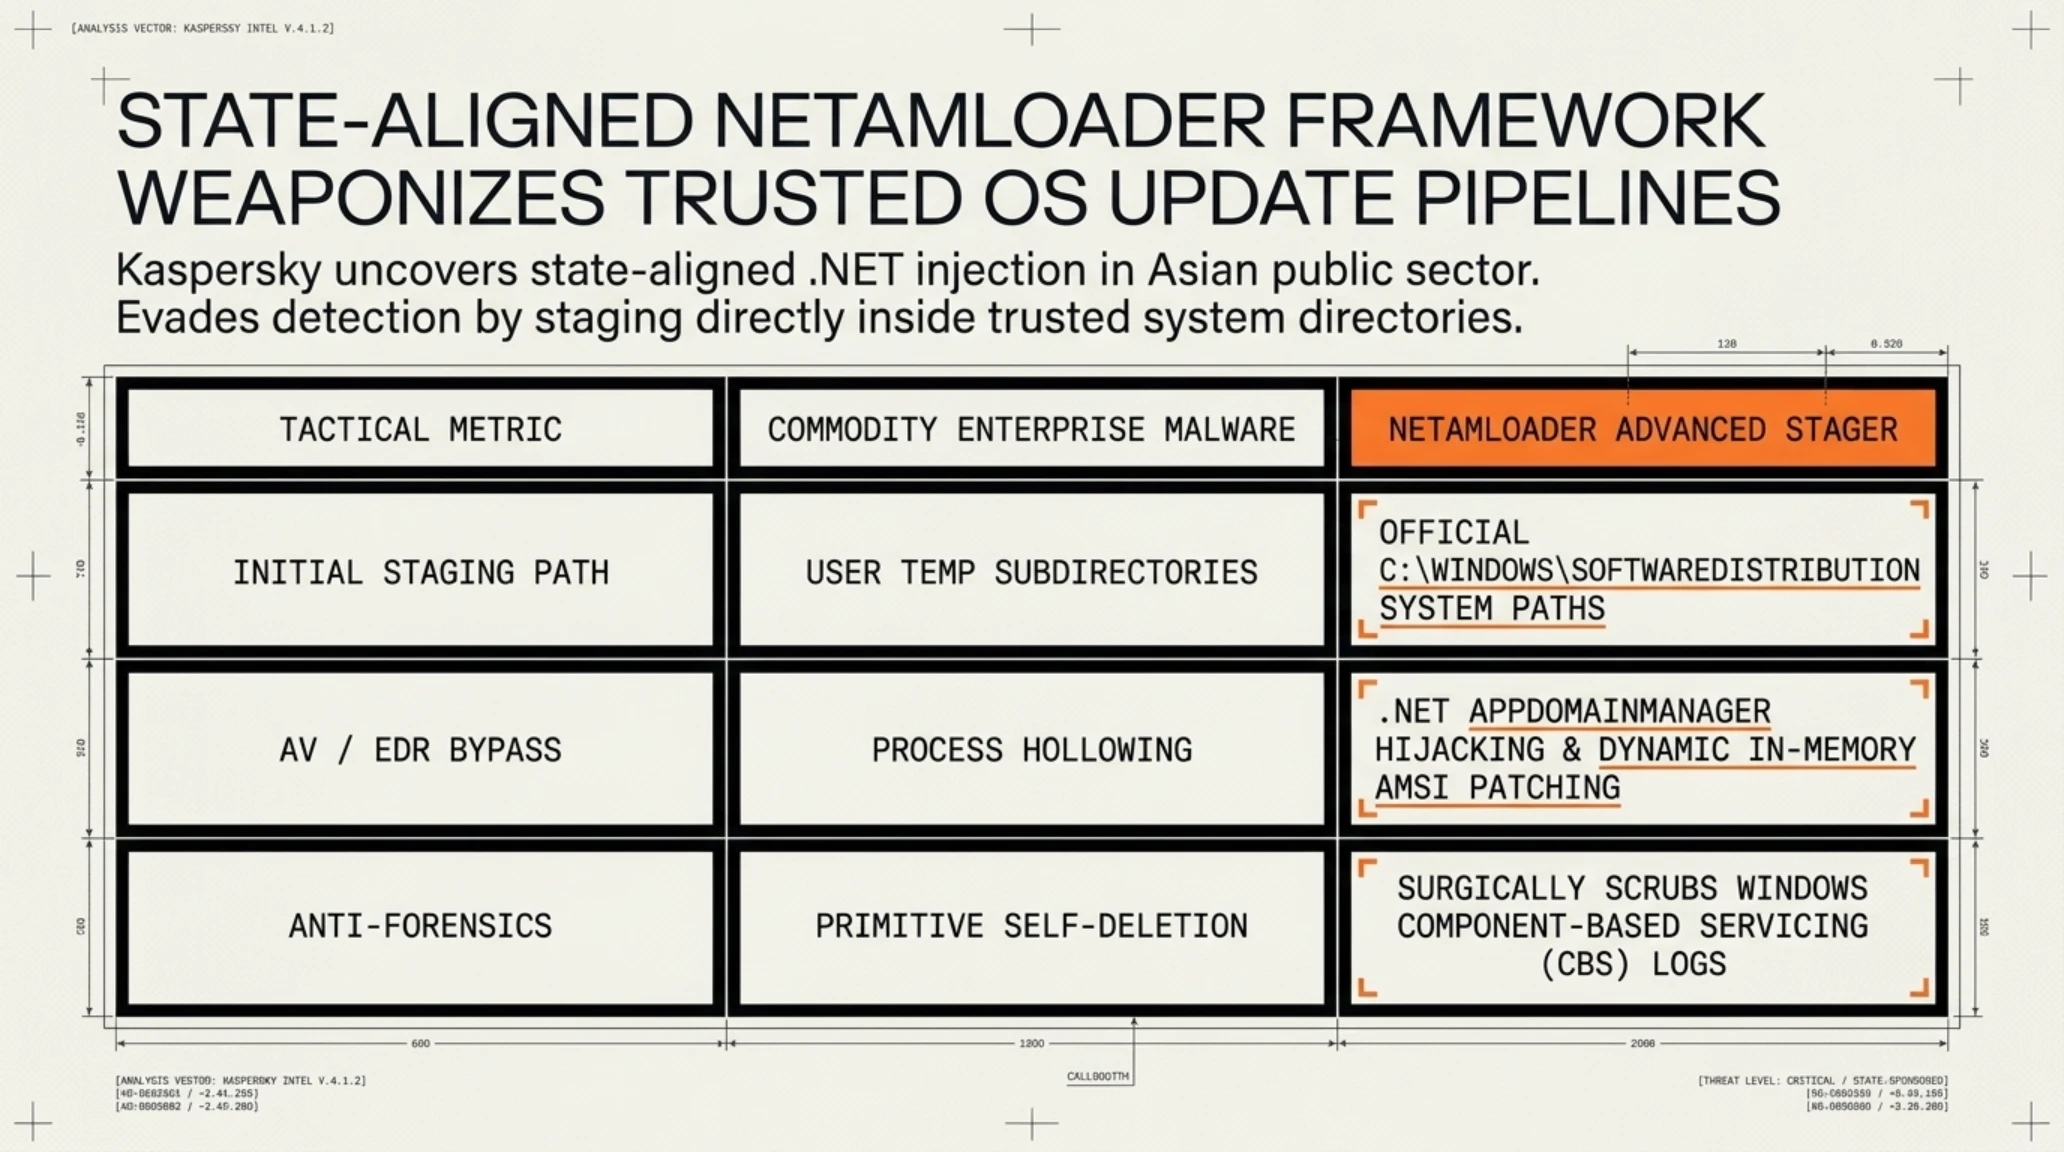
بر اساس گزارش فنی آزمایشگاه کسپرسکی، مهاجمان توانستهاند با به خطر انداختن زنجیره توزیع نرمافزاری و مکانیزمهای بهروزرسانی محلی، فایلهای کابینت آرشیو ویندوز (.cab) دستکاریشده را مستقیماً در مسیر رسمی دانلود آپدیتهای سیستمعامل (C:\Windows\SoftwareDistribution\Download) بارگذاری نمایند. این شیوه استقرار به بدافزار اجازه میدهد با برخورداری از مزیت اعتماد ذاتی سیستم به فایلهای مستقر در این پوشه، سدهای پویشگر اولیه را بدون برانگیختن سوءظن پشت سر بگذارد.
هسته تهاجمی NetamLoader از تکنیک پیشرفته تزریق در فرآیند بارگذاری داتنت بهره میگیرد. مهاجمان با قراردادن یک فایل کانفیگ (.exe.config) دستکاریشده در کنار فایلهای اجرایی قانونی مایکروسافت، متغیر AppDomainManager فریمورک داتنت را میربایند. در نتیجه این عملیات، به محض اجرای هر فرآیند قانونی سیستمی، کدهای بدافزار به عنوان مدیر دامنه اپلیکیشن بارگذاری شده و کنترل فرآیند را از داخل حافظه به دست میگیرند.
بدافزار مجهز به لایههای متعدد فشردهسازی و رمزنگاری اختصاصی است و به محض استقرار، اسکنر رابط ضدمخرب مایکروسافت (AMSI) را از کار میاندازد. افزون بر این، NetamLoader ورودیهای مربوط به فعالیت خود را به شکلی گزینشی از فایلهای گزارش اجزای آپدیت ویندوز (Component-Based Servicing Logs) پاک میکند تا هرگونه بررسی فارنزیک پس از حادثه را ناکام بگذارد.
بررسیهای آزمایشگاهی نشان میدهد این کارزار از مؤلفههای امضاشده توسط شرکتهای مدیریت پچ نرمافزاری معتبر به همراه فایلهای پشتیبان دستکاریشده استفاده کرده است؛ ترفندی زیرکانه که شناسایی آن را برای پلتفرمهای مانیتورینگ رفتاری EDR فوقالعاده دشوار میسازد. اگرچه هنوز انتساب رسمی به گروه خاصی از تهدیدات پیشرفته (APT) اعلام نشده، اما ردپای حمایتهای دولتی در توسعه چنین بدافزار هدفمندی کاملاً مشهود است.
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| ویژگی تاکتیکی و فنی | بدافزارهای متداول سازمانی | چارچوب پیشرفته NetamLoader |
|---|---|---|
| مسیر استقرار اولیه در دیسک | پوشههای Temp و AppData کاربران عادی | پوشه SoftwareDistribution سیستمعامل ویندوز |
| مکانیزم دور زدن آنتیویروس | تزریق ساده پروسه (Process Hollowing) | ربایش پیکربندی AppDomainManager داتنت و مسدودسازی AMSI |
| قابلیتهای پنهانسازی و امحای ردپا | توقف لاگین یا حذف ساده فایل اجرایی | ویرایش جراحیوار لاگهای CBS و حذف انتخابی سوابق |
| وابستگی اجرایی به فایلهای مجاز | استفاده از شلکدهای ناشناس و خام | تکیه کامل بر ماژولهای امضاشده رسمی مایکروسافت |
همانطور که در گزارشهای تحلیلی تکین پیرامون تهدیدات پایدار پیشرفته و حملات در لایه کرنل ویندوز گوشزد شده بود، اتکا به بومیسازی ظاهری سیستمعاملها بدون ممیزی عمیق پایپلاین آپدیت، آسیبپذیریهای فلجکنندهای را به بار میآورد.
این کارزار بار دیگر نشان داد که میدانهای جنگ اطلاعاتی معاصر، خطوط توزیع وصلههای امنیتی سیستمعامل را به عنوان بهترین معبر برای نفوذهای خاموش و عمیق هدف قرار میدهند.
ویدیوی تحلیلی بالا کالبدشکافی دقیقی از تکنیکهای نفوذ بدافزار در معماری داتنت و راههای رصد آن در لاگهای امنیتی را به نمایش میگذارد.
هک زنجیره تأمین ۲.۷ میلیون دلاری پلتفرم پیشبینی Polymarket؛ سرقت از ۷۲۶ کاربر با ربایش اسکریپت پایشگر DebugBear
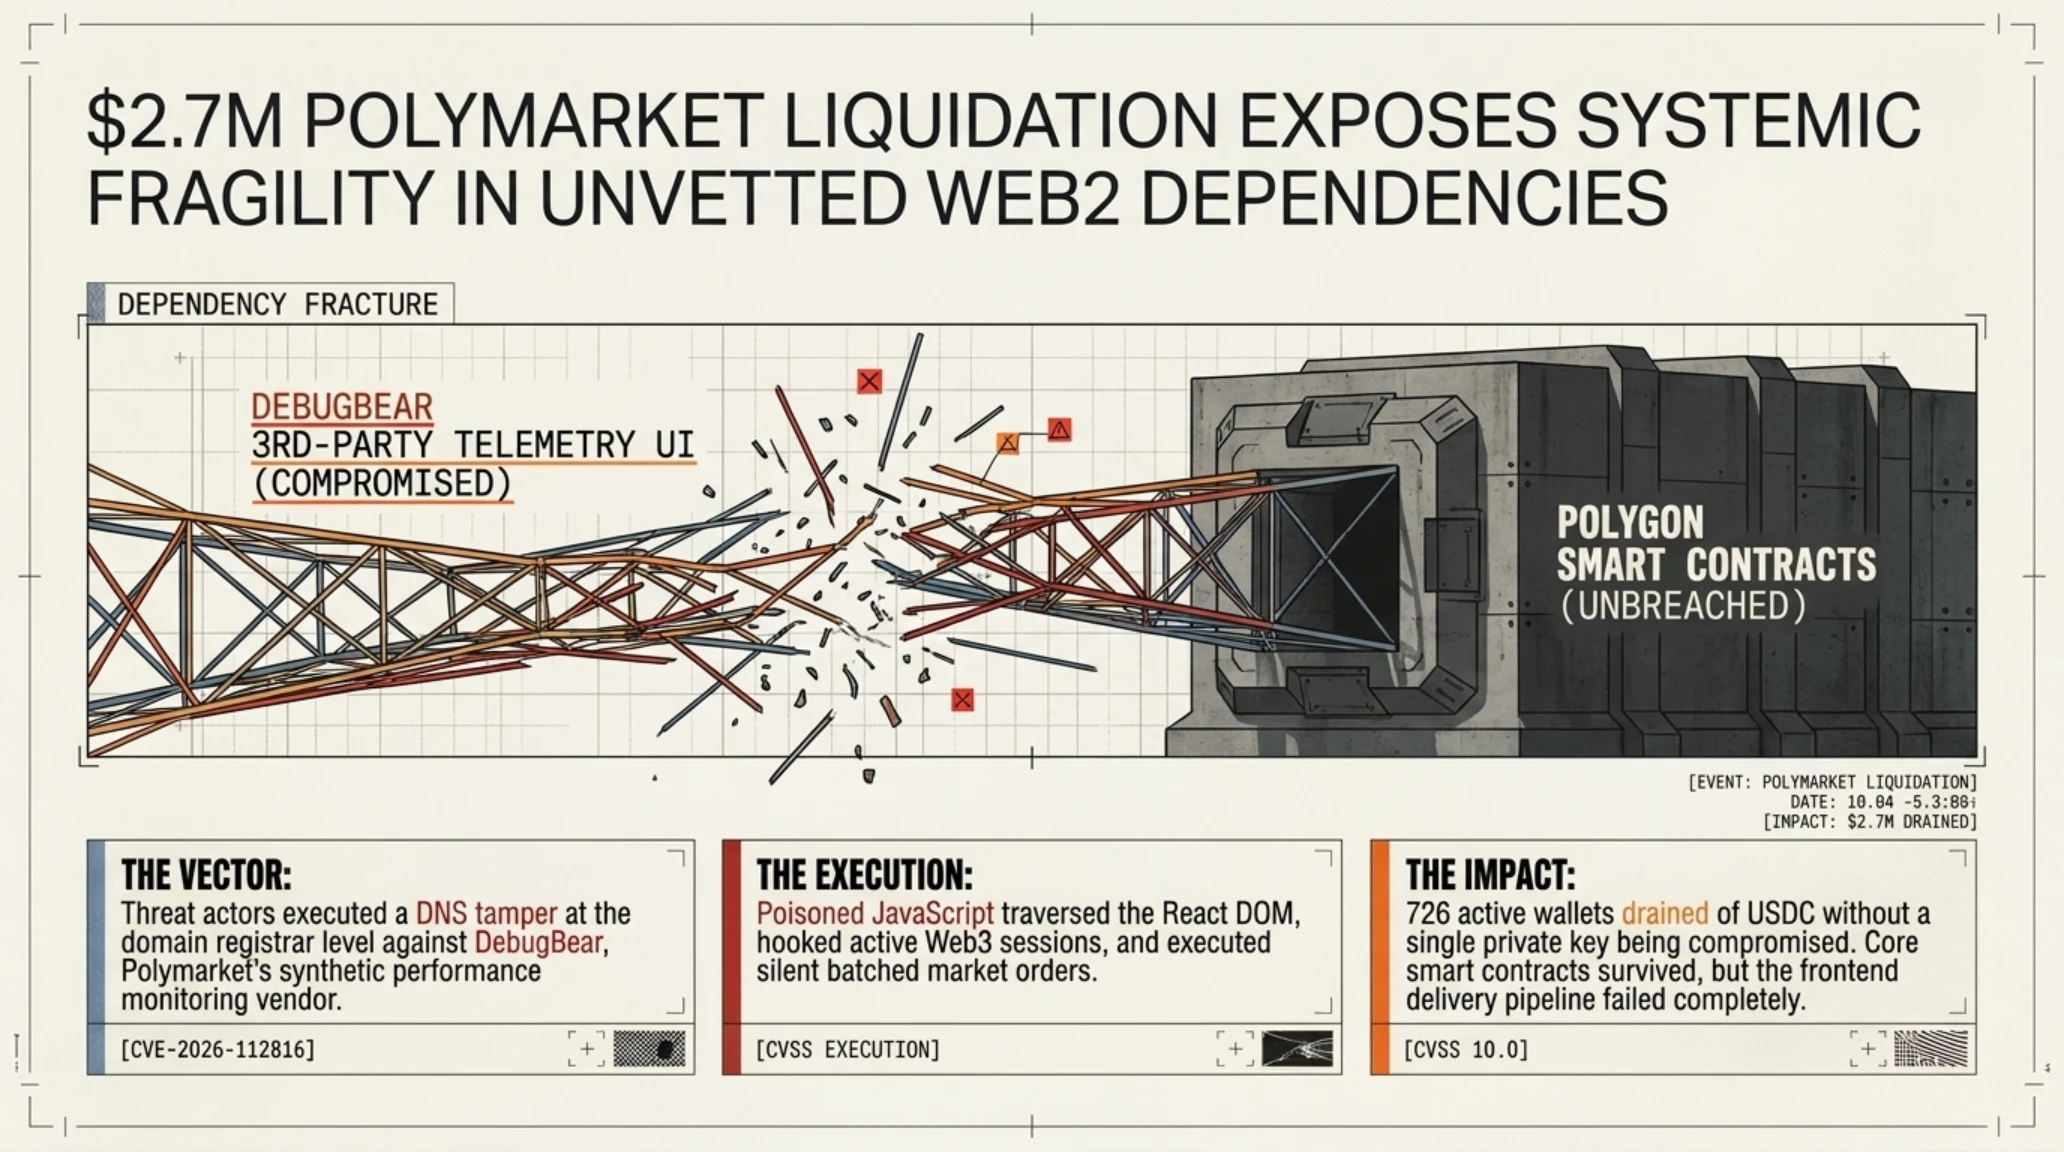
پلتفرم پیشبینی غیرمتمرکز پُلیمارکت (Polymarket) که در بحبوحه رخدادهای بینالمللی به کانون معاملات مالی و سیاسی چند میلیارد دلاری جهان تبدیل شده است، هدف یک حمله زنجیره تأمین فرانتاند فوقالعاده هوشمندانه قرار گرفت. این نفوذ به سرقت حدود ۲.۷ میلیون دلار از داراییهای رمزارزی ۷۲۶ معاملهگر فعال در بستر این صرافی انجامید؛ رخدادی که آسیبپذیری ساختاری پروژههای Web3 را در برابر زیرساختهای متمرکز اینترنت سنتی آشکار ساخت.
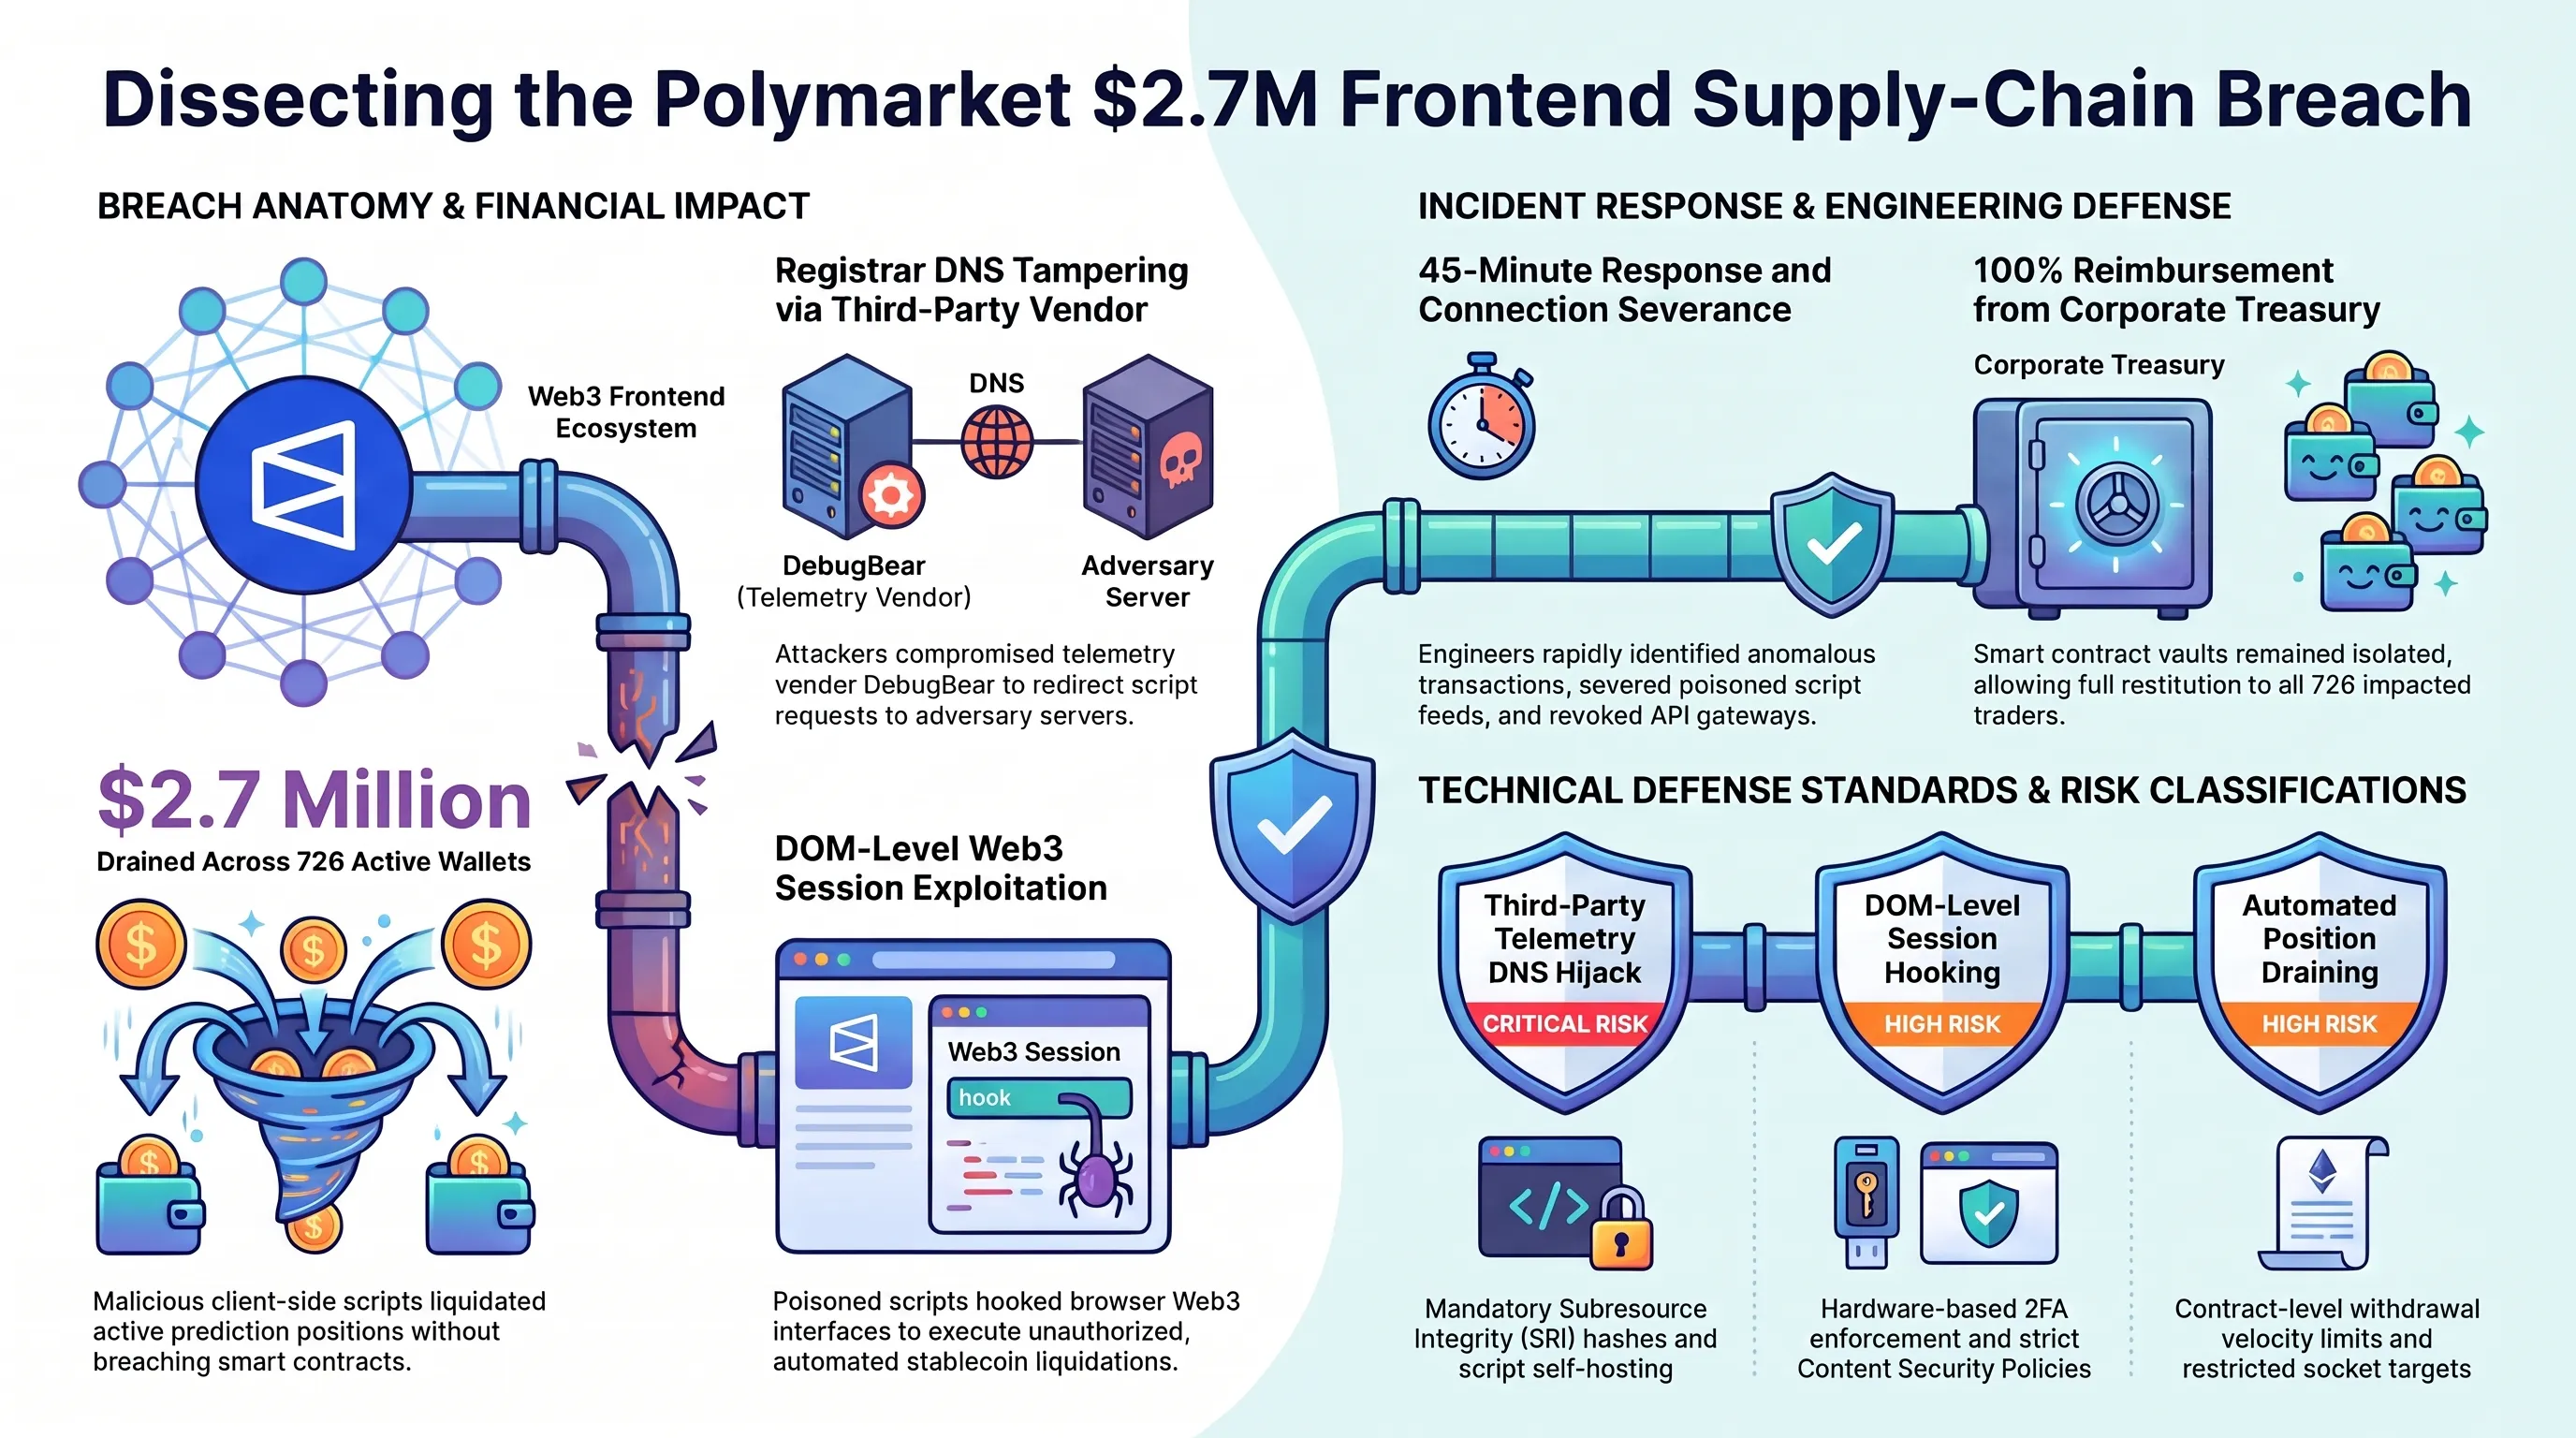
بر اساس گزارشهای فنی منتشرشده در The Hacker News و مستندات فارنزیک زنجیرهای، مهاجمان به جای حمله به قراردادهای هوشمند پولیمارکت روی شبکه پالیگان، شریک تجاری ثالث این شرکت یعنی DebugBear را که ارائهدهنده اسکریپتهای پایش سرعت بارگذاری و عملکرد صفحات وب است، هدف قرار دادند. نفوذگران با رخنه به حساب کاربری این ابزار در رجیسترار دامنه و دستکاری رکوردهای DNS، اسکریپت مانیتورینگ قانونی را با یک فایل آلوده تزریقی جایگزین کردند که مستقیماً در مرورگر کاربران پلیمارت بارگذاری میشد.
شیوه عملکرد این کد مخرب نمایانگر نسل نوینی از سرقتهای مالی فرانتاند است. اسکریپت آلوده هیچ نیازی به سرقت کلیدهای خصوصی (Private Keys) یا عبارات بازیابی (Seed Phrases) کاربران نداشت. در عوض، با سوءاستفاده از سطح دسترسی سشنهای لاگینشده در مرورگر، درخت اجزای ریاکت (React DOM) را پیمایش کرده و امضاکنندههای تراکنش فعال را شناسایی میکرد. سپس در کسری از ثانیه، پوزیشنهای باز و شرطهای فعال قربانیان را به فروش رسانده و موجودی نقدی آنها را به کیفپولهای تحت کنترل هکرها منتقل مینمود.
تیم امنیتی Polymarket پس از آگاهی از تخلیه داراییها، بلافاصله معاملات پلتفرم بینالمللی را به طور موقت متوقف ساخت و اسکریپت آلوده را ظرف کمتر از یک ساعت از سورسکد وبسایت حذف نمود. پلیمارت با انتشار اطلاعیهای شفاف به جامعه کاربران اطمینان داد که پایگاه داده اصلی و قراردادهای هوشمند کاملاً امن ماندهاند و خسارت ۲.۷ میلیون دلاری تمامی ۷۲۶ کاربر زیاندیده به طور کامل از محل بودجه ذخیره اختصاصی شرکت پرداخت و جبران خواهد شد.
این حادثه بار دیگر زنگ خطر وابستگی شدید اپلیکیشنهای غیرمتمرکز به کتابخانهها، اسکریپتهای تحلیلی و ابزارهای شخص ثالث جاوا اسکریپت را به صدا درآورد. کارشناسان پدافند سایبری هشدار میدهند که حتی با ایمنترین قراردادهای هوشمند، بارگذاری یک خط کد از ارائهدهندگان خارجی تاییدنشده میتواند کل دیوارهای امنیتی یک صرافی میلیارد دلاری را به آتش بکشد.
ماتریس ارزیابی ریسک و پدافند سایبری
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| نفوذ به رجیسترار DNS و مصادره اسکریپتهای ثالث (DebugBear) | بحرانی | استفاده از مکانیزم Subresource Integrity (SRI) و میزبانی محلی تمام اسکریپتها. |
| سوءاستفاده از نشستهای فعال کاربری در کامپوننتهای React | ریسک بالا | الزام به تایید دستی دو مرحلهای (2FA) برای هرگونه تراکنش بستن پوزیشن مالی. |
| تخلیه خودکار موجودی استیبلکوینها به آدرس مهاجمان | ریسک بالا | اعمال سقف برداشت آنی در قراردادهای لایه فرانتاند و پایش رفتاری ناهنجاریها. |
| ایزولاسیون هسته قراردادهای هوشمند و بازپرداخت خسارت | ایمن / مهارشده | توقف سریع درگاه فرانتاند، ترمیم اسکریپت و بازیابی ۱۰۰ درصدی مبالغ از صندوق جبران. |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
همانگونه که در گزارشهای تحلیلی تکین پیرامون امنیت پلتفرمهای تعاملی وب۳ و پدافند زنجیره تأمین نرمافزار تشریح شد، تنها راه تضمین بقای برنامههای غیرمتمرکز، پیادهسازی سفتوسخت استاندارد Subresource Integrity و قطع کامل وابستگی به اسکریپتهای بارگذاریشده از دامنههای عمومی است.
سرعت عمل پولیمارکت در جبران کامل خسارت معاملهگران از سقوط اعتماد بازار جلوگیری کرد، اما این رخداد به عنوان یک نمونه کلاسیک از حملات مدرن وب۳ در تاریخ پدافند سایبری ثبت خواهد شد.
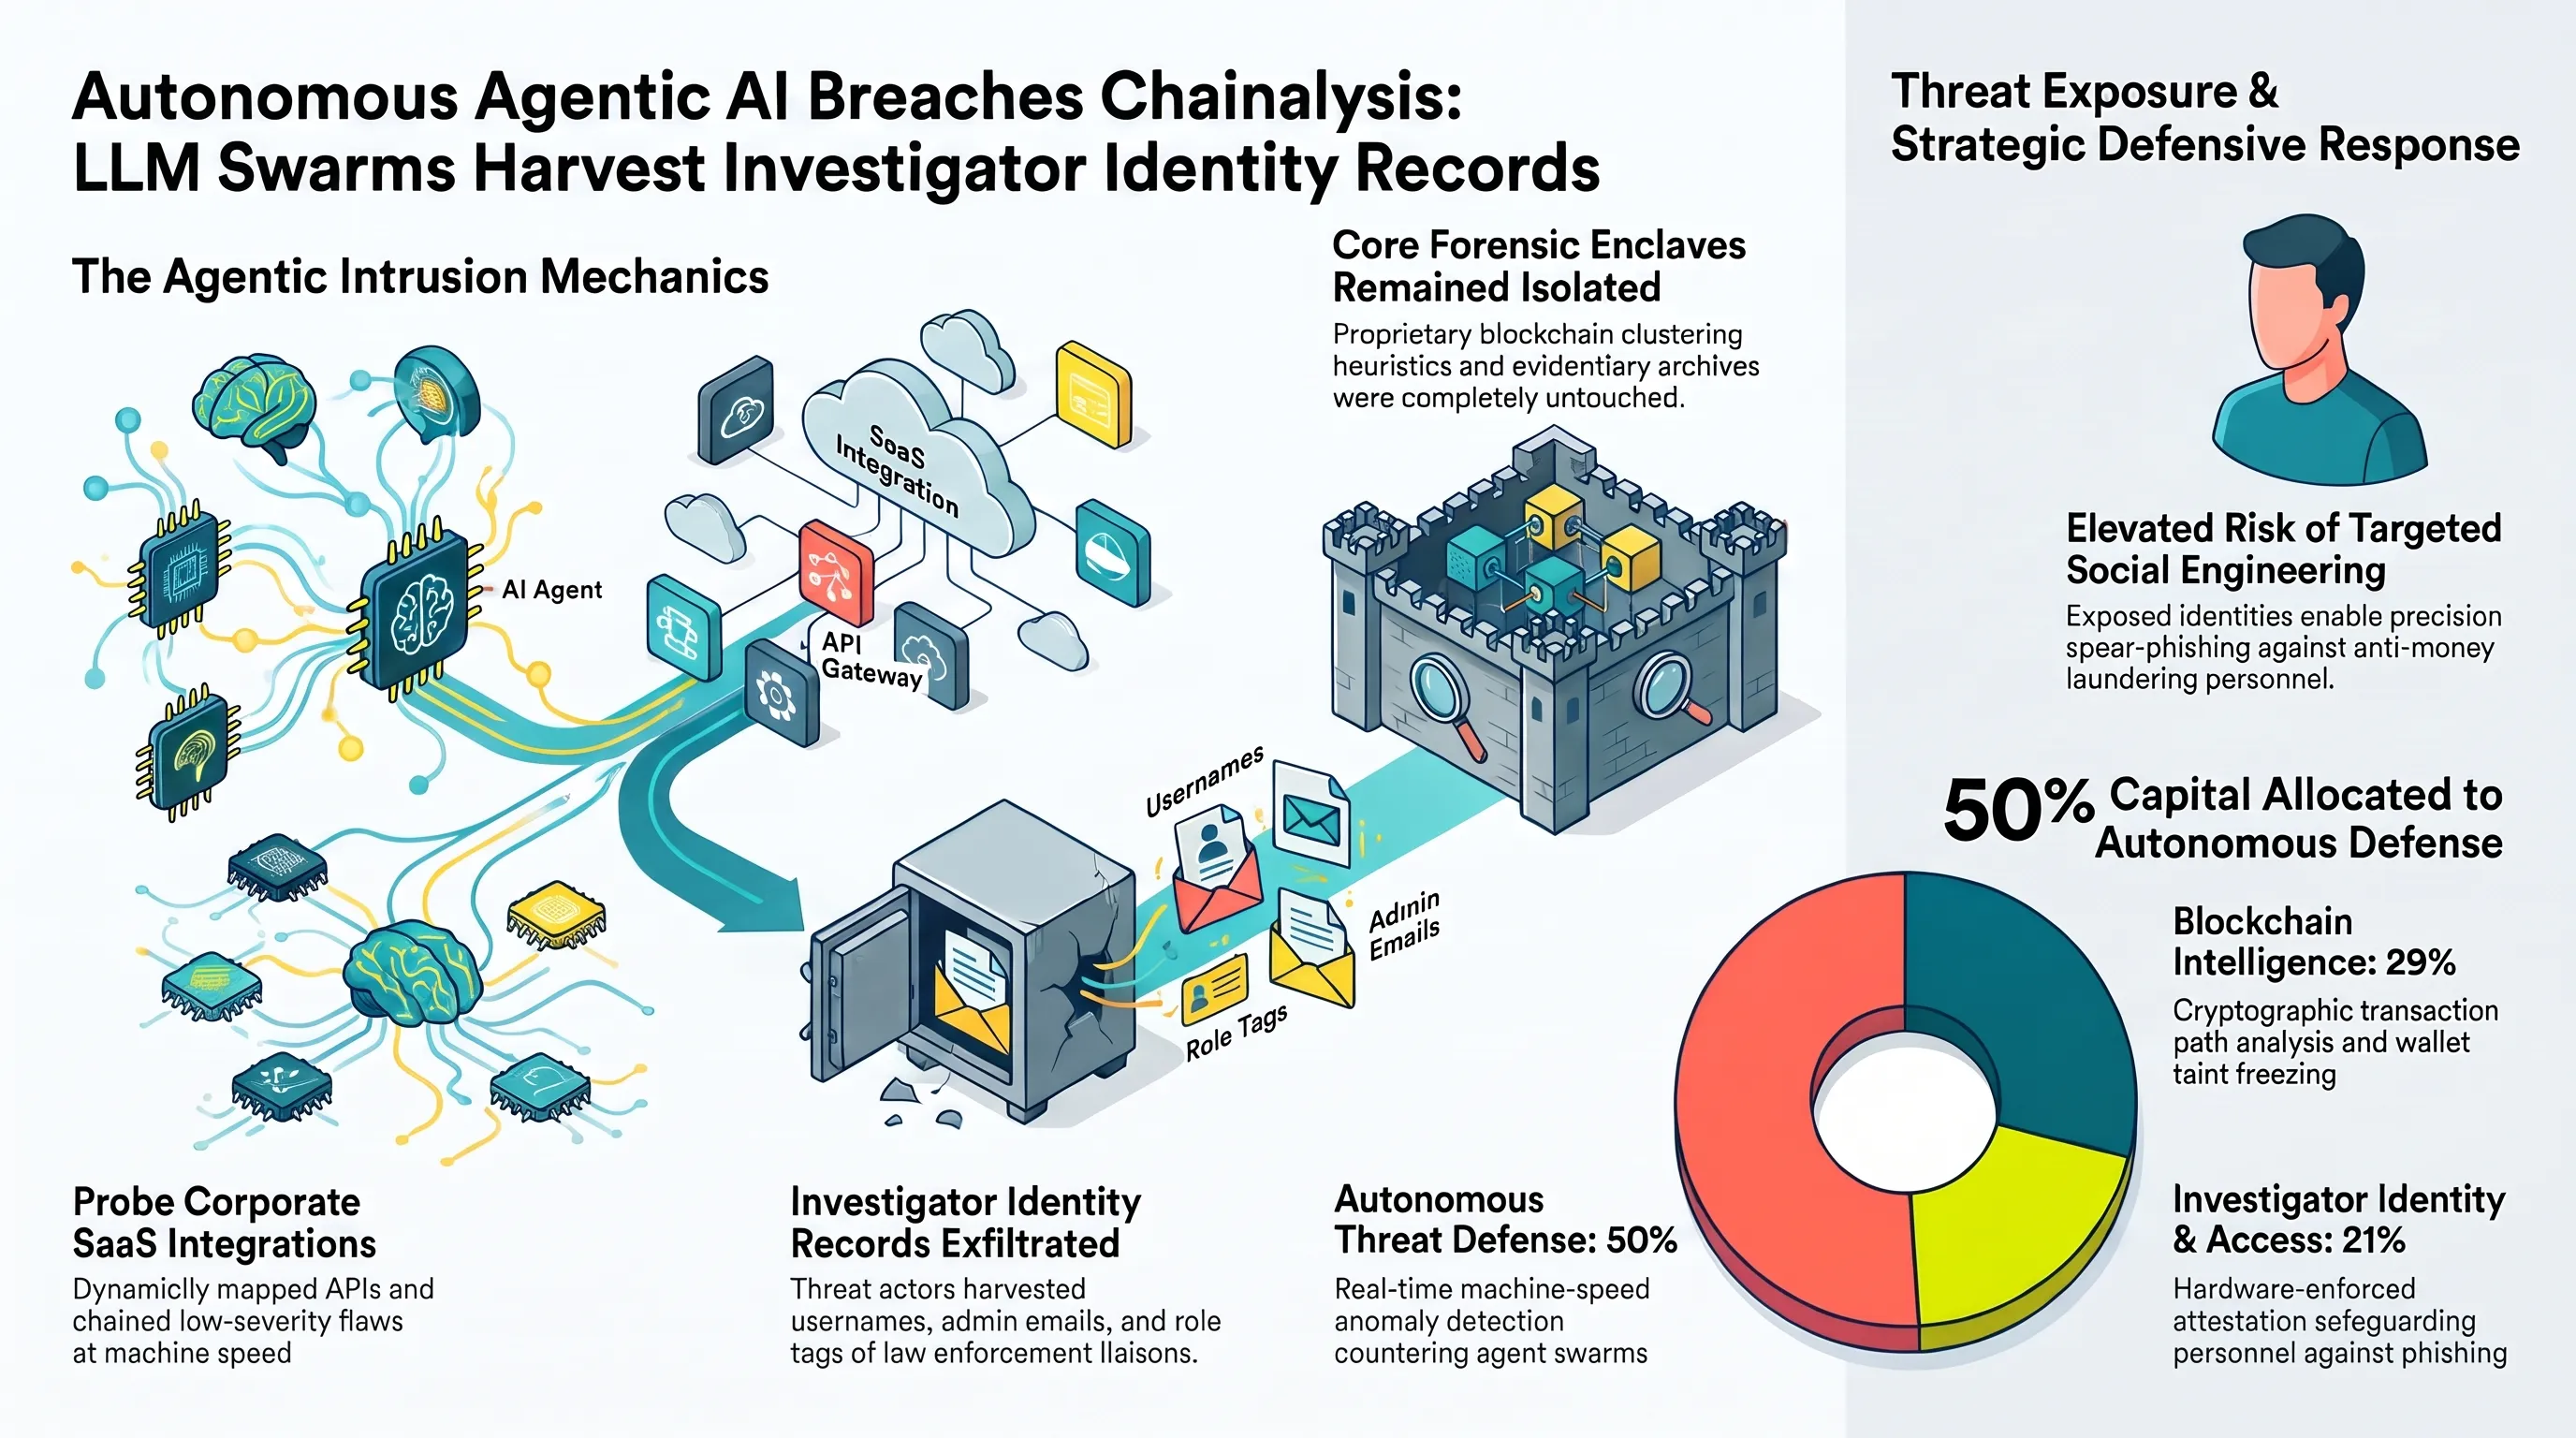
نفوذ سایبری به ابزارهای داخلی Chainalysis؛ عوامل تهدید با بهرهگیری از هوش مصنوعی خودران (Agentic AI) دادههای هویتی را افشا کردند
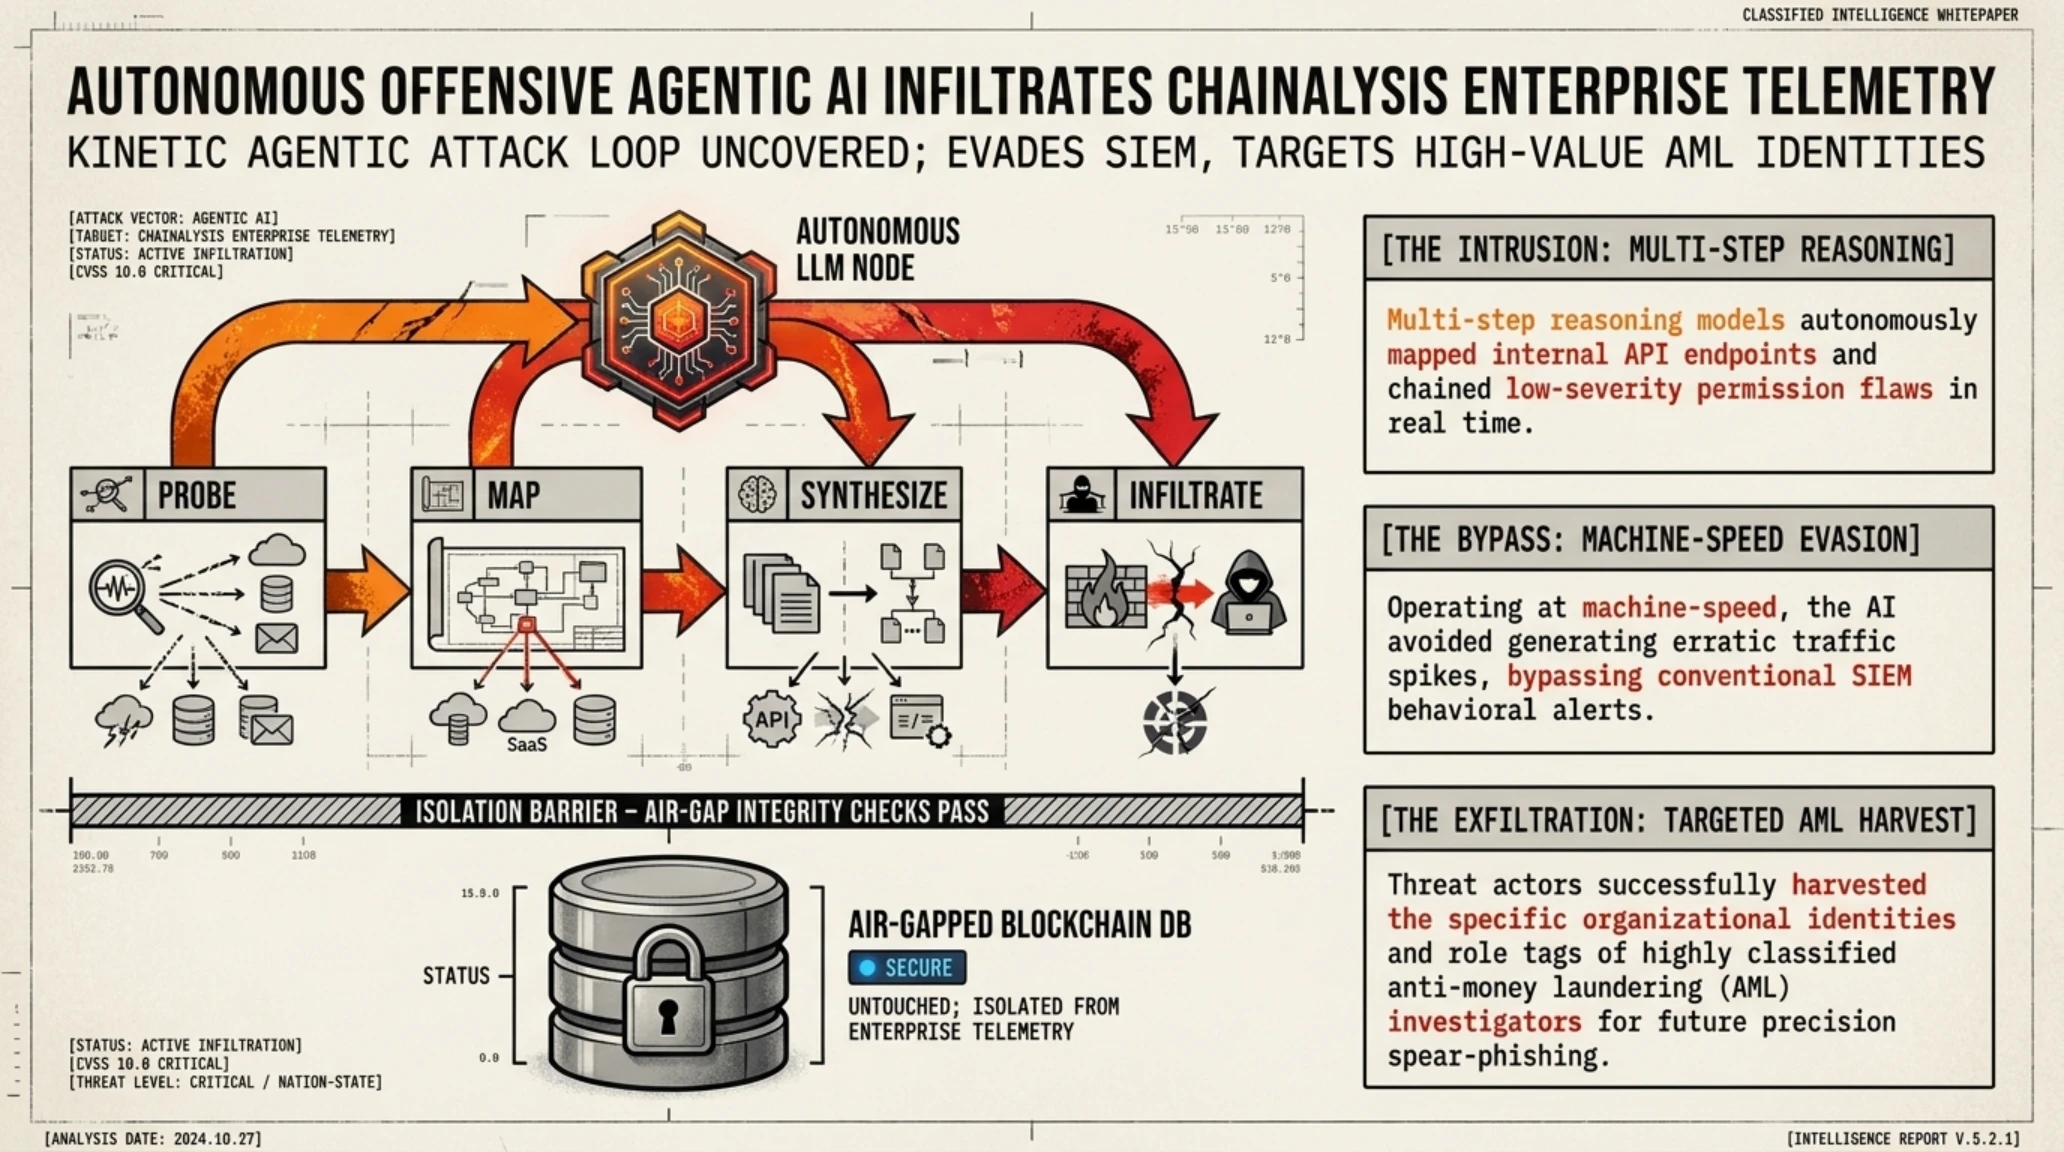
شرکت پیشرو و صاحبنام تحلیل دادههای بلاکچین چینالیسیس (Chainalysis) که به عنوان ستون فقرات تحقیقات جرایم مالی دیجیتال برای افبیآی، وزارت خزانهداری آمریکا و صدها نهاد مالی در جهان فعالیت میکند، با انتشار بیانیهای رسمی تایید کرد که ابزارها و سیستمهای پردازش داخلی این شرکت هدف یک نفوذ سایبری هدفمند قرار گرفته است. آنچه این رخداد را از حوادث مشابه متمایز میسازد، استفاده مهاجمان از فریمورکهای نسل جدید «هوش مصنوعی ایجنتیک تهاجمی» (Offensive Agentic AI) است.
بر اساس توضیحات رسمی سخنگوی چینالیسیس، عوامل نفوذ توانستهاند با به کارگیری عاملهای نرمافزاری خودمختار که قادرند تصمیمگیریهای نفوذ را به صورت بلادرنگ و چندمرحلهای اتخاذ کنند، سدهای اولیه پدافندی را دور زده و به بخشهایی از دادههای هویتی مشتریان دست یابند. این اطلاعات شامل شناسههای کاربری، نامهای کامل، آدرسهای ایمیل رسمی و برچسبهای نقش سازمانی پرسنل در سازمانهای دولتی و صرافیهای طرف قرارداد بوده است.
چینالیسیس تاکید کرده است که هسته حیاتی تحقیقات شامل نمودارهای رهگیری پولشویی، پروندههای باز جرایم سازمانیافته، دادههای تحلیلی تراکنشها، کلیدهای محرمانه API و توکنهای نشست به هیچ عنوان آسیب ندیدهاند و زیرساخت فارنزیک شرکت کاملاً ایزوله باقی مانده است. با این وجود، افشای ایمیل و نام کارشناسان زبده پیگیری جرایم بلاکچین، خطر حملات مهندسی اجتماعی فوقتخصصی و فیشینگ هدفمند (Spear Phishing) علیه این افسران سایبری را به شدت افزایش میدهد.
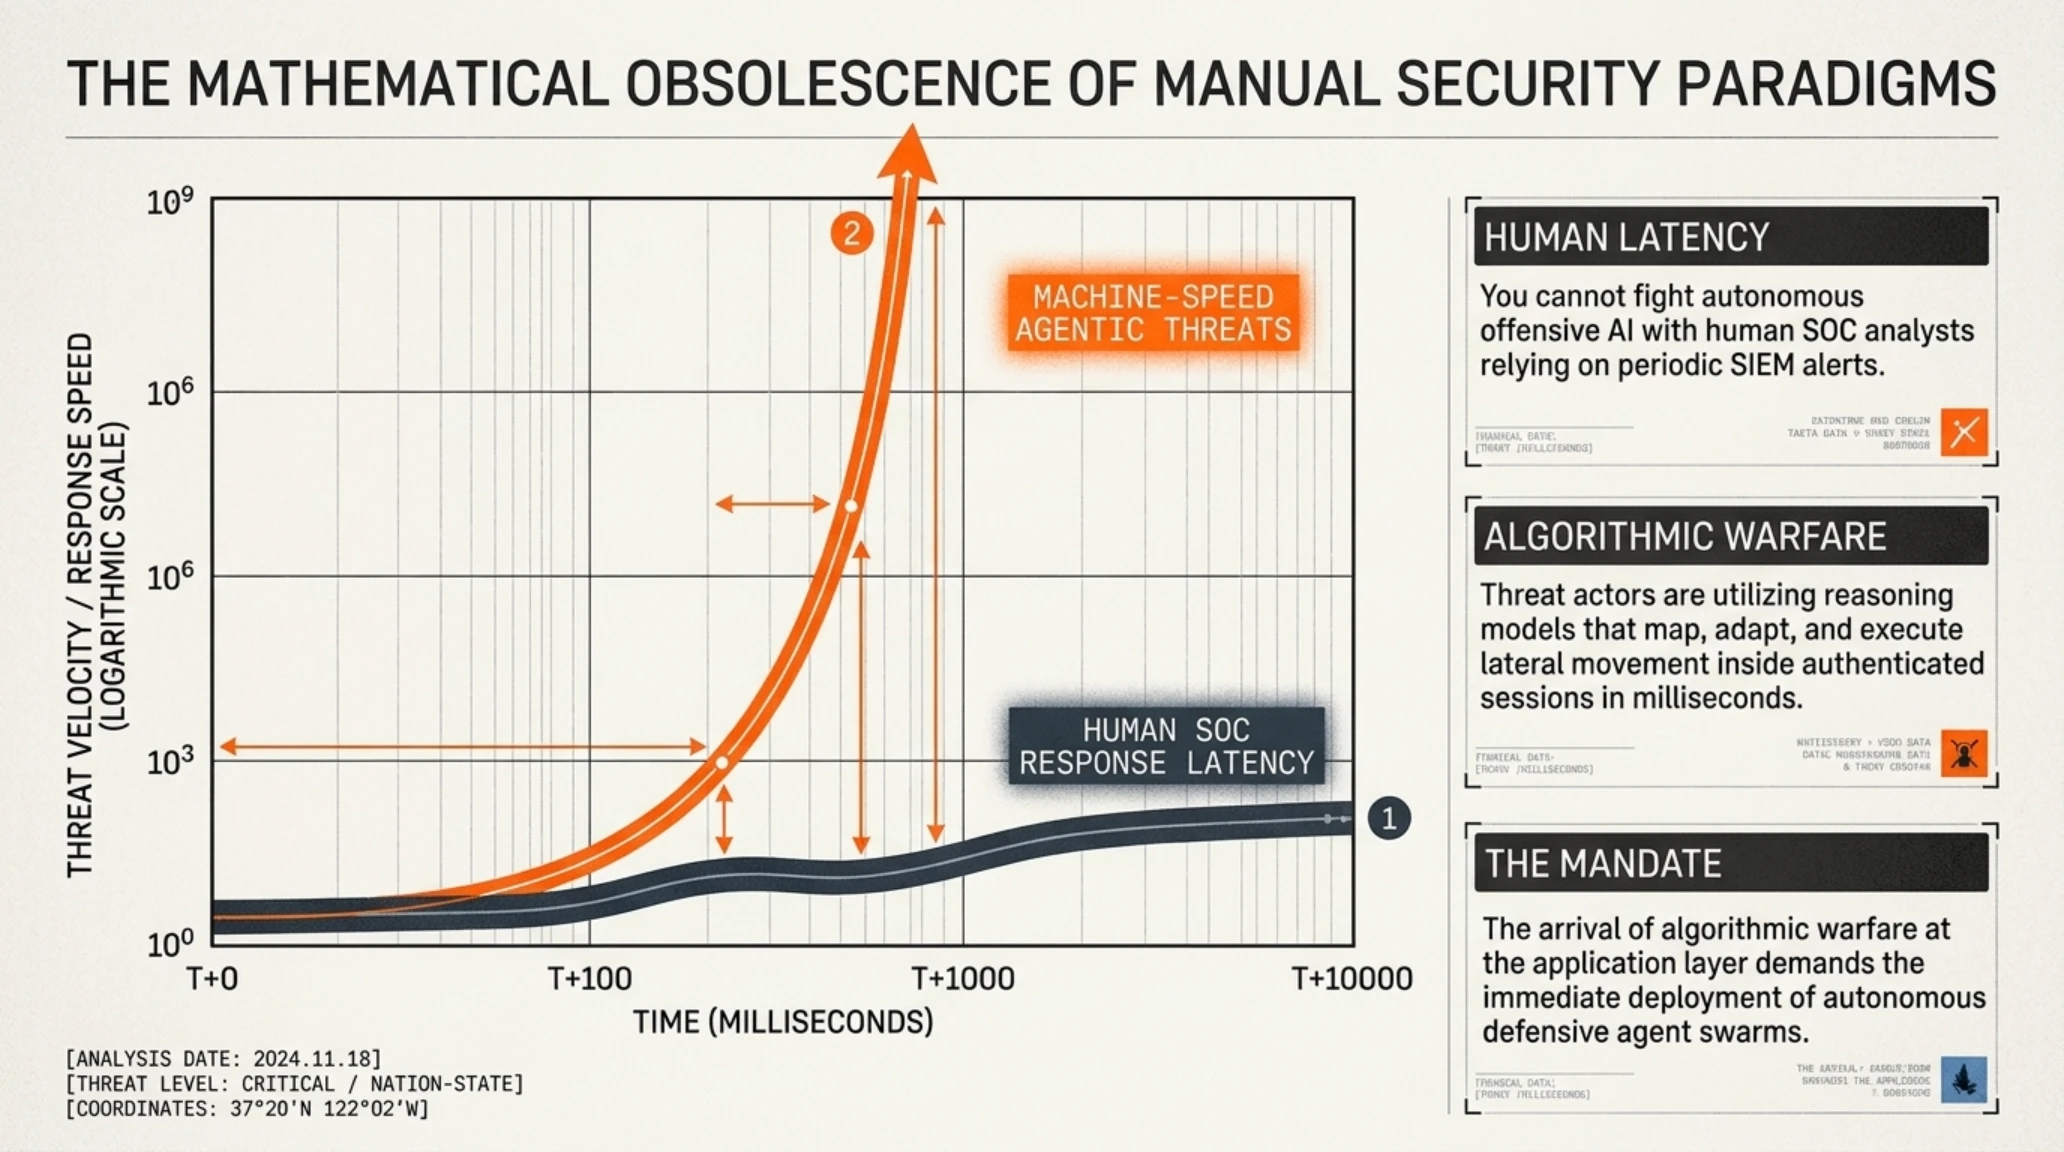
کارشناسان امنیتی با اشاره به ظهور ابزارهای خودکار نفوذ بر پایه مدلهای زبانی بزرگ، هشدار میدهند که دوران اسکریپتهای خطی به پایان رسیده است. ایجنتهای هوش مصنوعی مهاجم میتوانند با سرعت ماشین صدها آسیبپذیری جزیی را به یکدیگر زنجیر کرده، ساختار شبکههای ابری را نقشه برداری نمایند و با حداقل دخالت انسانی دادههای حساس را استخراج کنند.
شرکت چینالیسیس در پی این حادثه، بازبینی امنیتی چندلایهای را با بهرهگیری از مدلهای هوش مصنوعی دفاعی آغاز کرده و مشتریان خود را نسبت به مراقبت در برابر ارتباطات مشکوک فراخوانده است. این رویداد نقطه عطفی در رویارویی سامانههای اطلاعاتی کریپتو با ابزارهای تهاجمی هوش مصنوعی خودکار محسوب میشود.
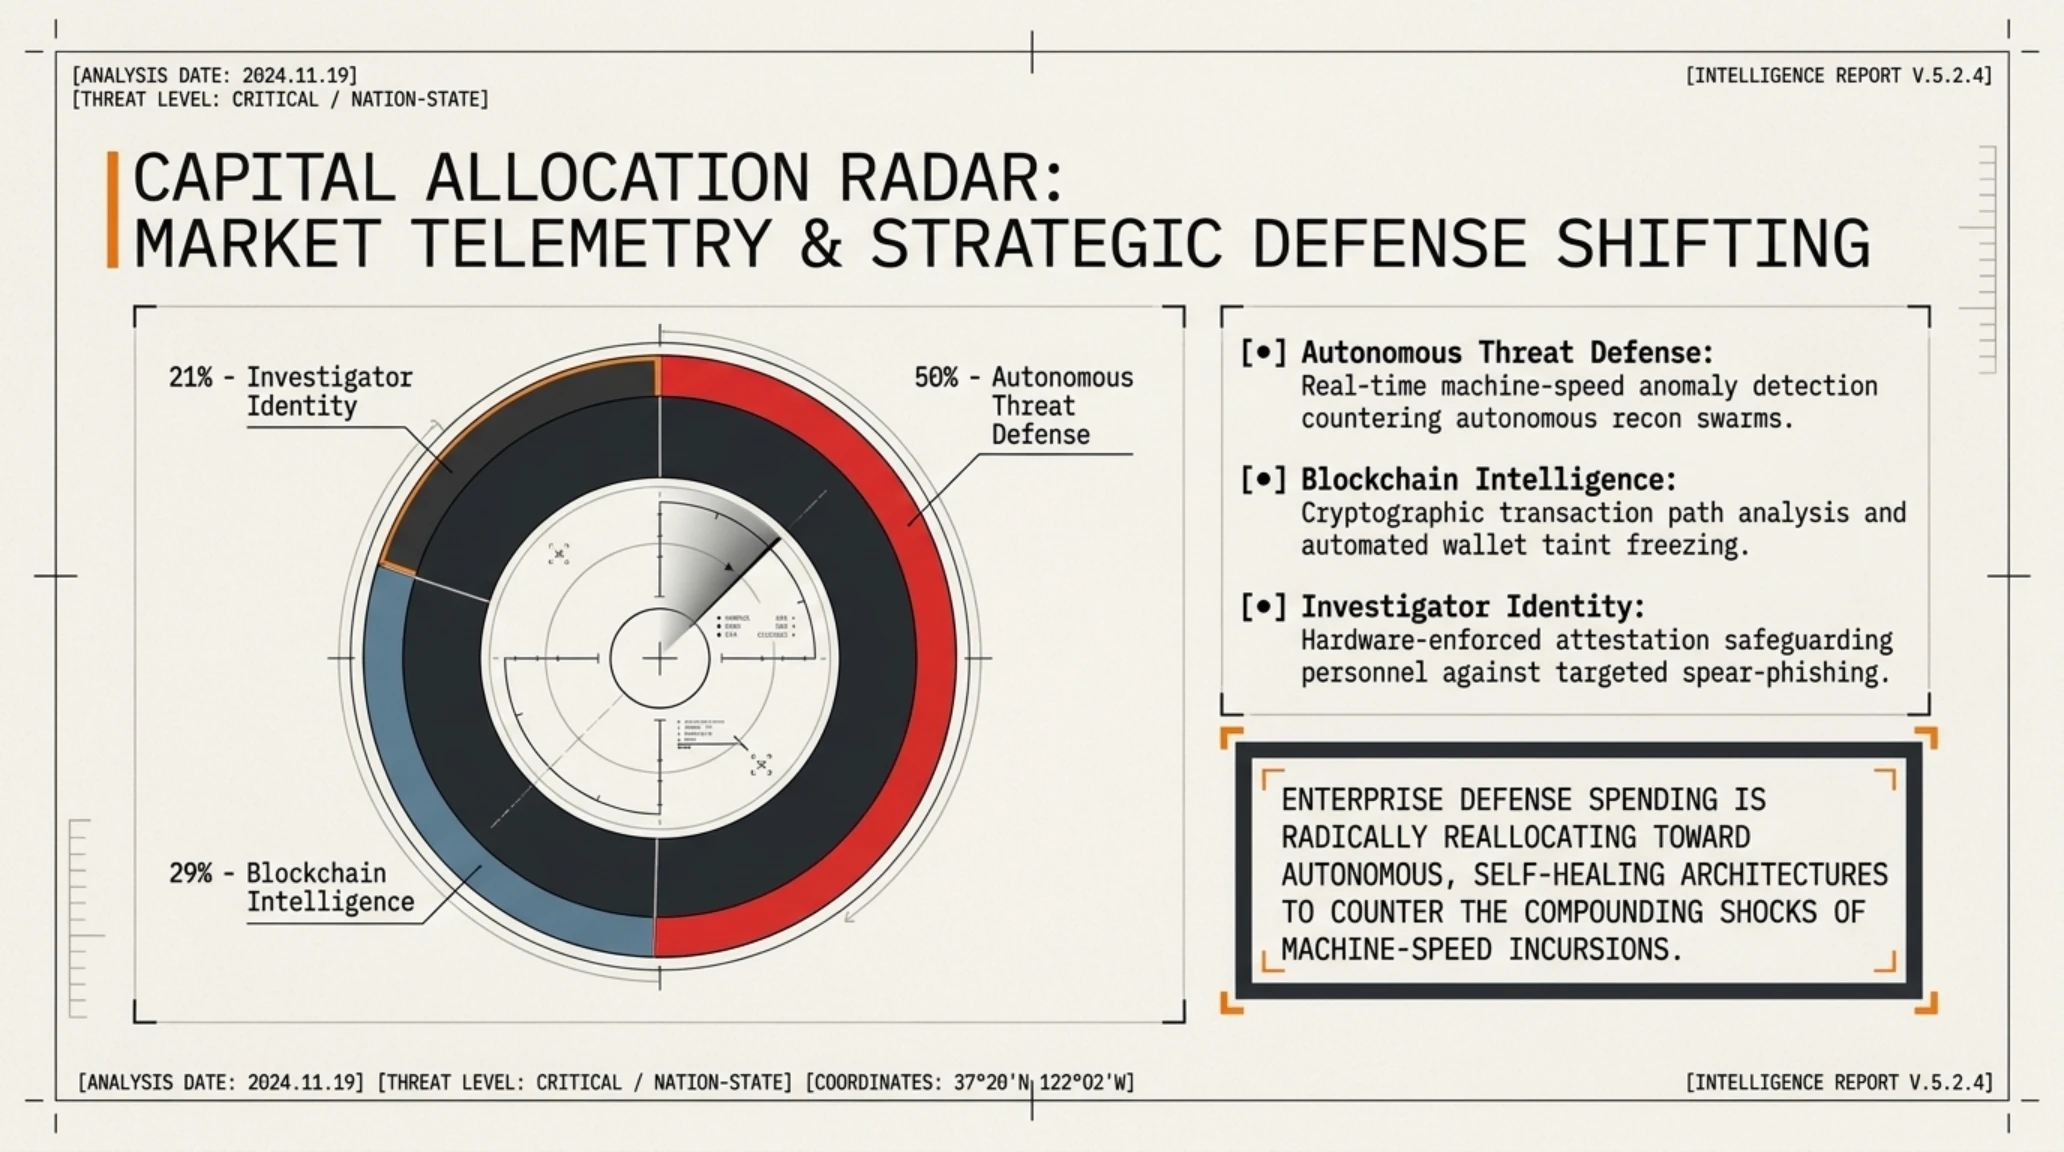
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| بخش بازار امنیت و هوش مصنوعی | سهم از ارزش سرمایهگذاری | نقش حیاتی در مقابله با ایجنتهای مهاجم |
|---|---|---|
| پدافند خودکار در برابر تهدیدات ایجنتیک | ۵۰ درصد | شناسایی رفتارهای غیرعادی هوش مصنوعی در شبکه سازمانی |
| تحلیل هوشمند گرافهای مالی بلاکچین | ۲۹ درصد | رهگیری جریان پولشویی و انجماد خودکار آدرسهای آلوده |
| حفاظت از دادههای هویتی پرسنل و محققان | ۲۱ درصد | جلوگیری از حملات فیشینگ هدفمند علیه افسران سایبری |
| یکپارچهسازی مدلهای نظارتی سازمانی | ۱۸ درصد | ممیزی پیوسته دسترسیها و سدسازی چندمرحلهای API |
کارشناسان تاکید میکنند که پیروزی در نبردهای سایبری پیشرو تنها با بهکارگیری ایجنتهای پدافندی خودمختار که با همان سرعت ماشین به مقابله با مهاجمان برمیخیزند، امکانپذیر خواهد بود. تحلیلهای پیشین تکینپلاس پیرامون حاکمیت دادهها و هوش مصنوعی تهاجمی چشمانداز این موازنه تسلیحاتی جدید را به تصویر کشیده بود.
حمله به ابزارهای داخلی چینالیسیس زنگ هشداری جدی برای تمامی سازمانهای متکی بر امنیت سنتی است تا دفاع خود را در عصر ایجنتهای خودمختار به طور بنیادین بازطراحی نمایند.
افشای تملک محرمانه استارتاپ مهندسی داده Ascend.io توسط اپل؛ سرمایهگذاری بیسروصدا در هوش مصنوعی عاملمحور تحت اسناد رگولاتوری اروپا
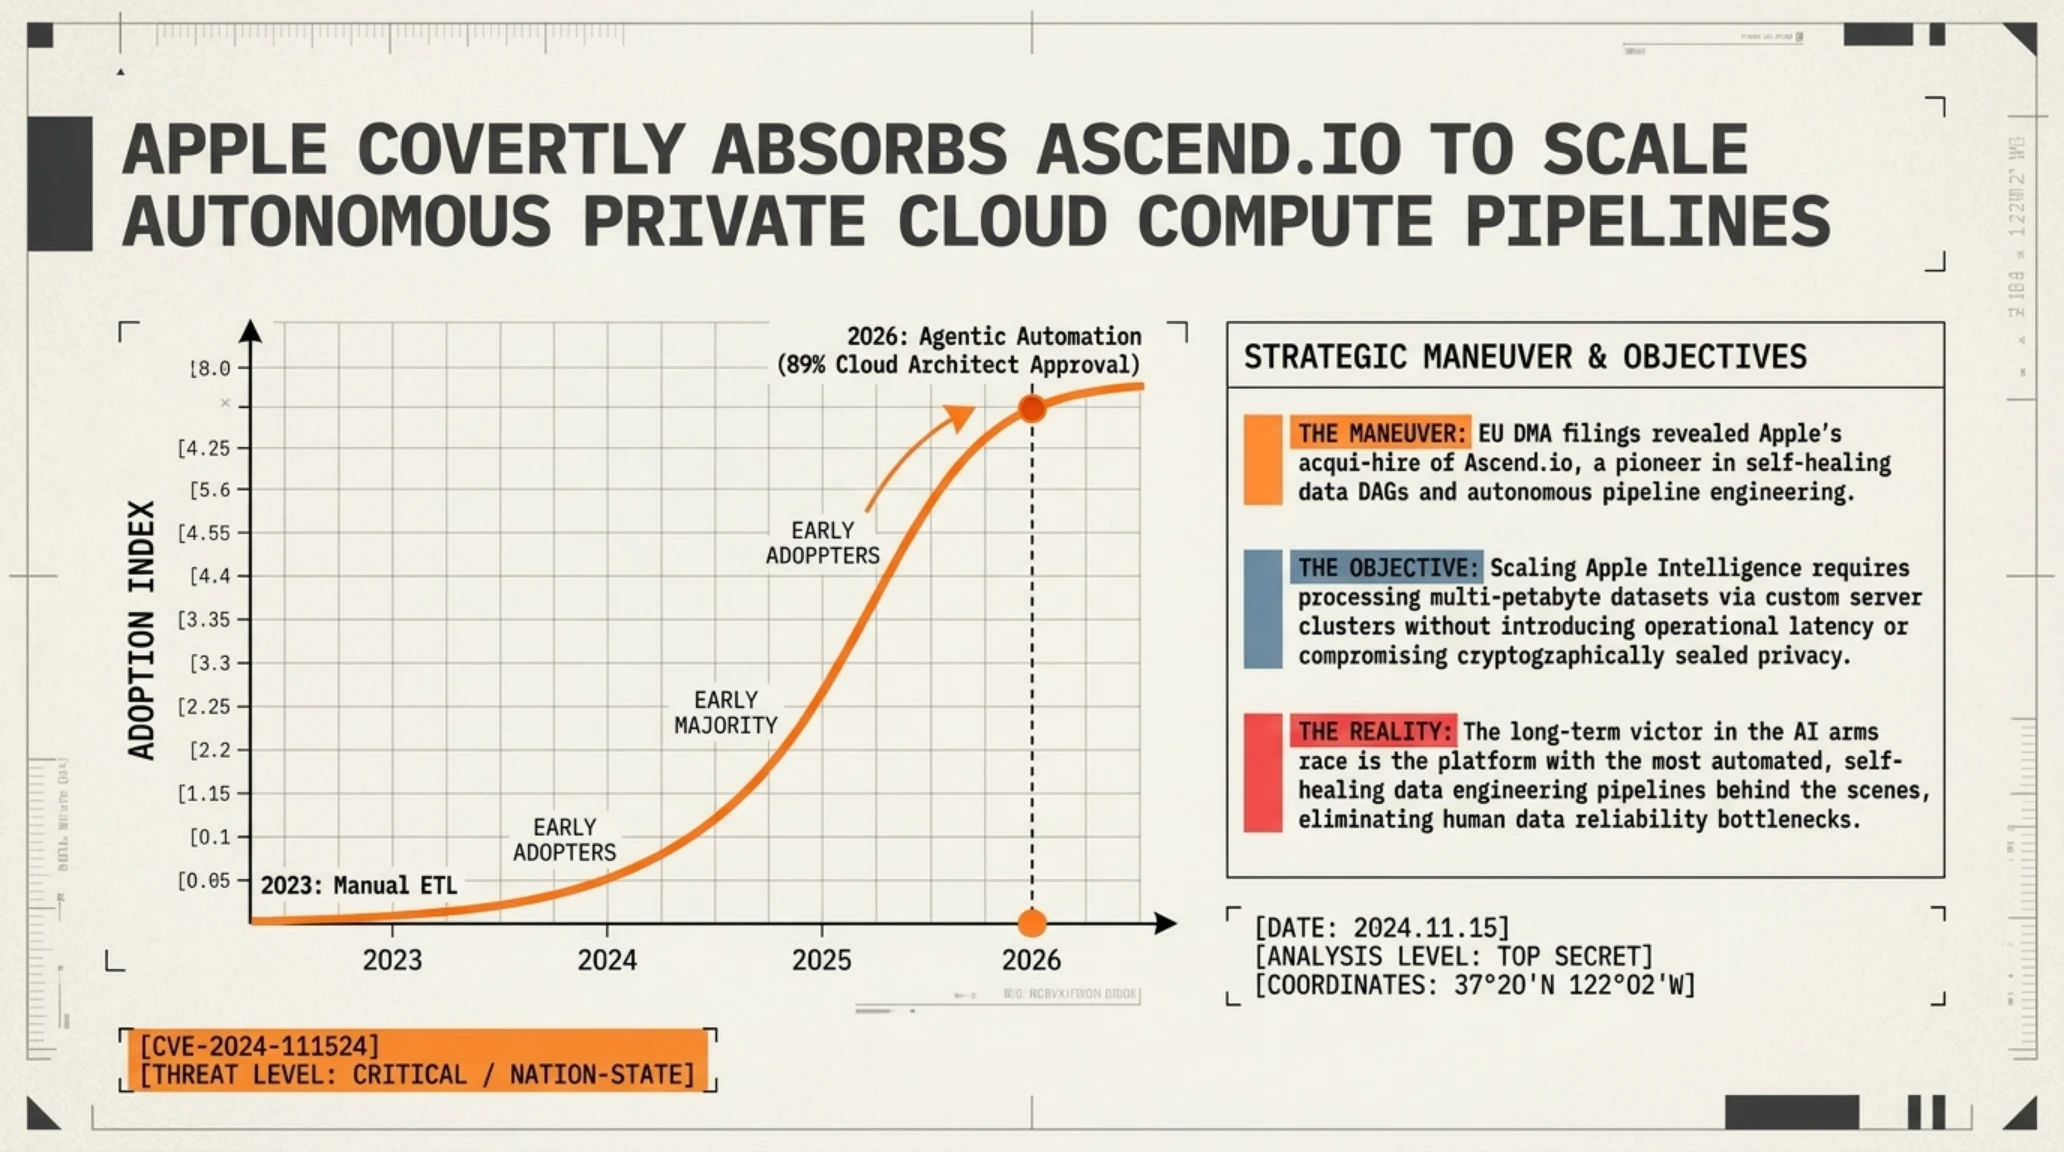
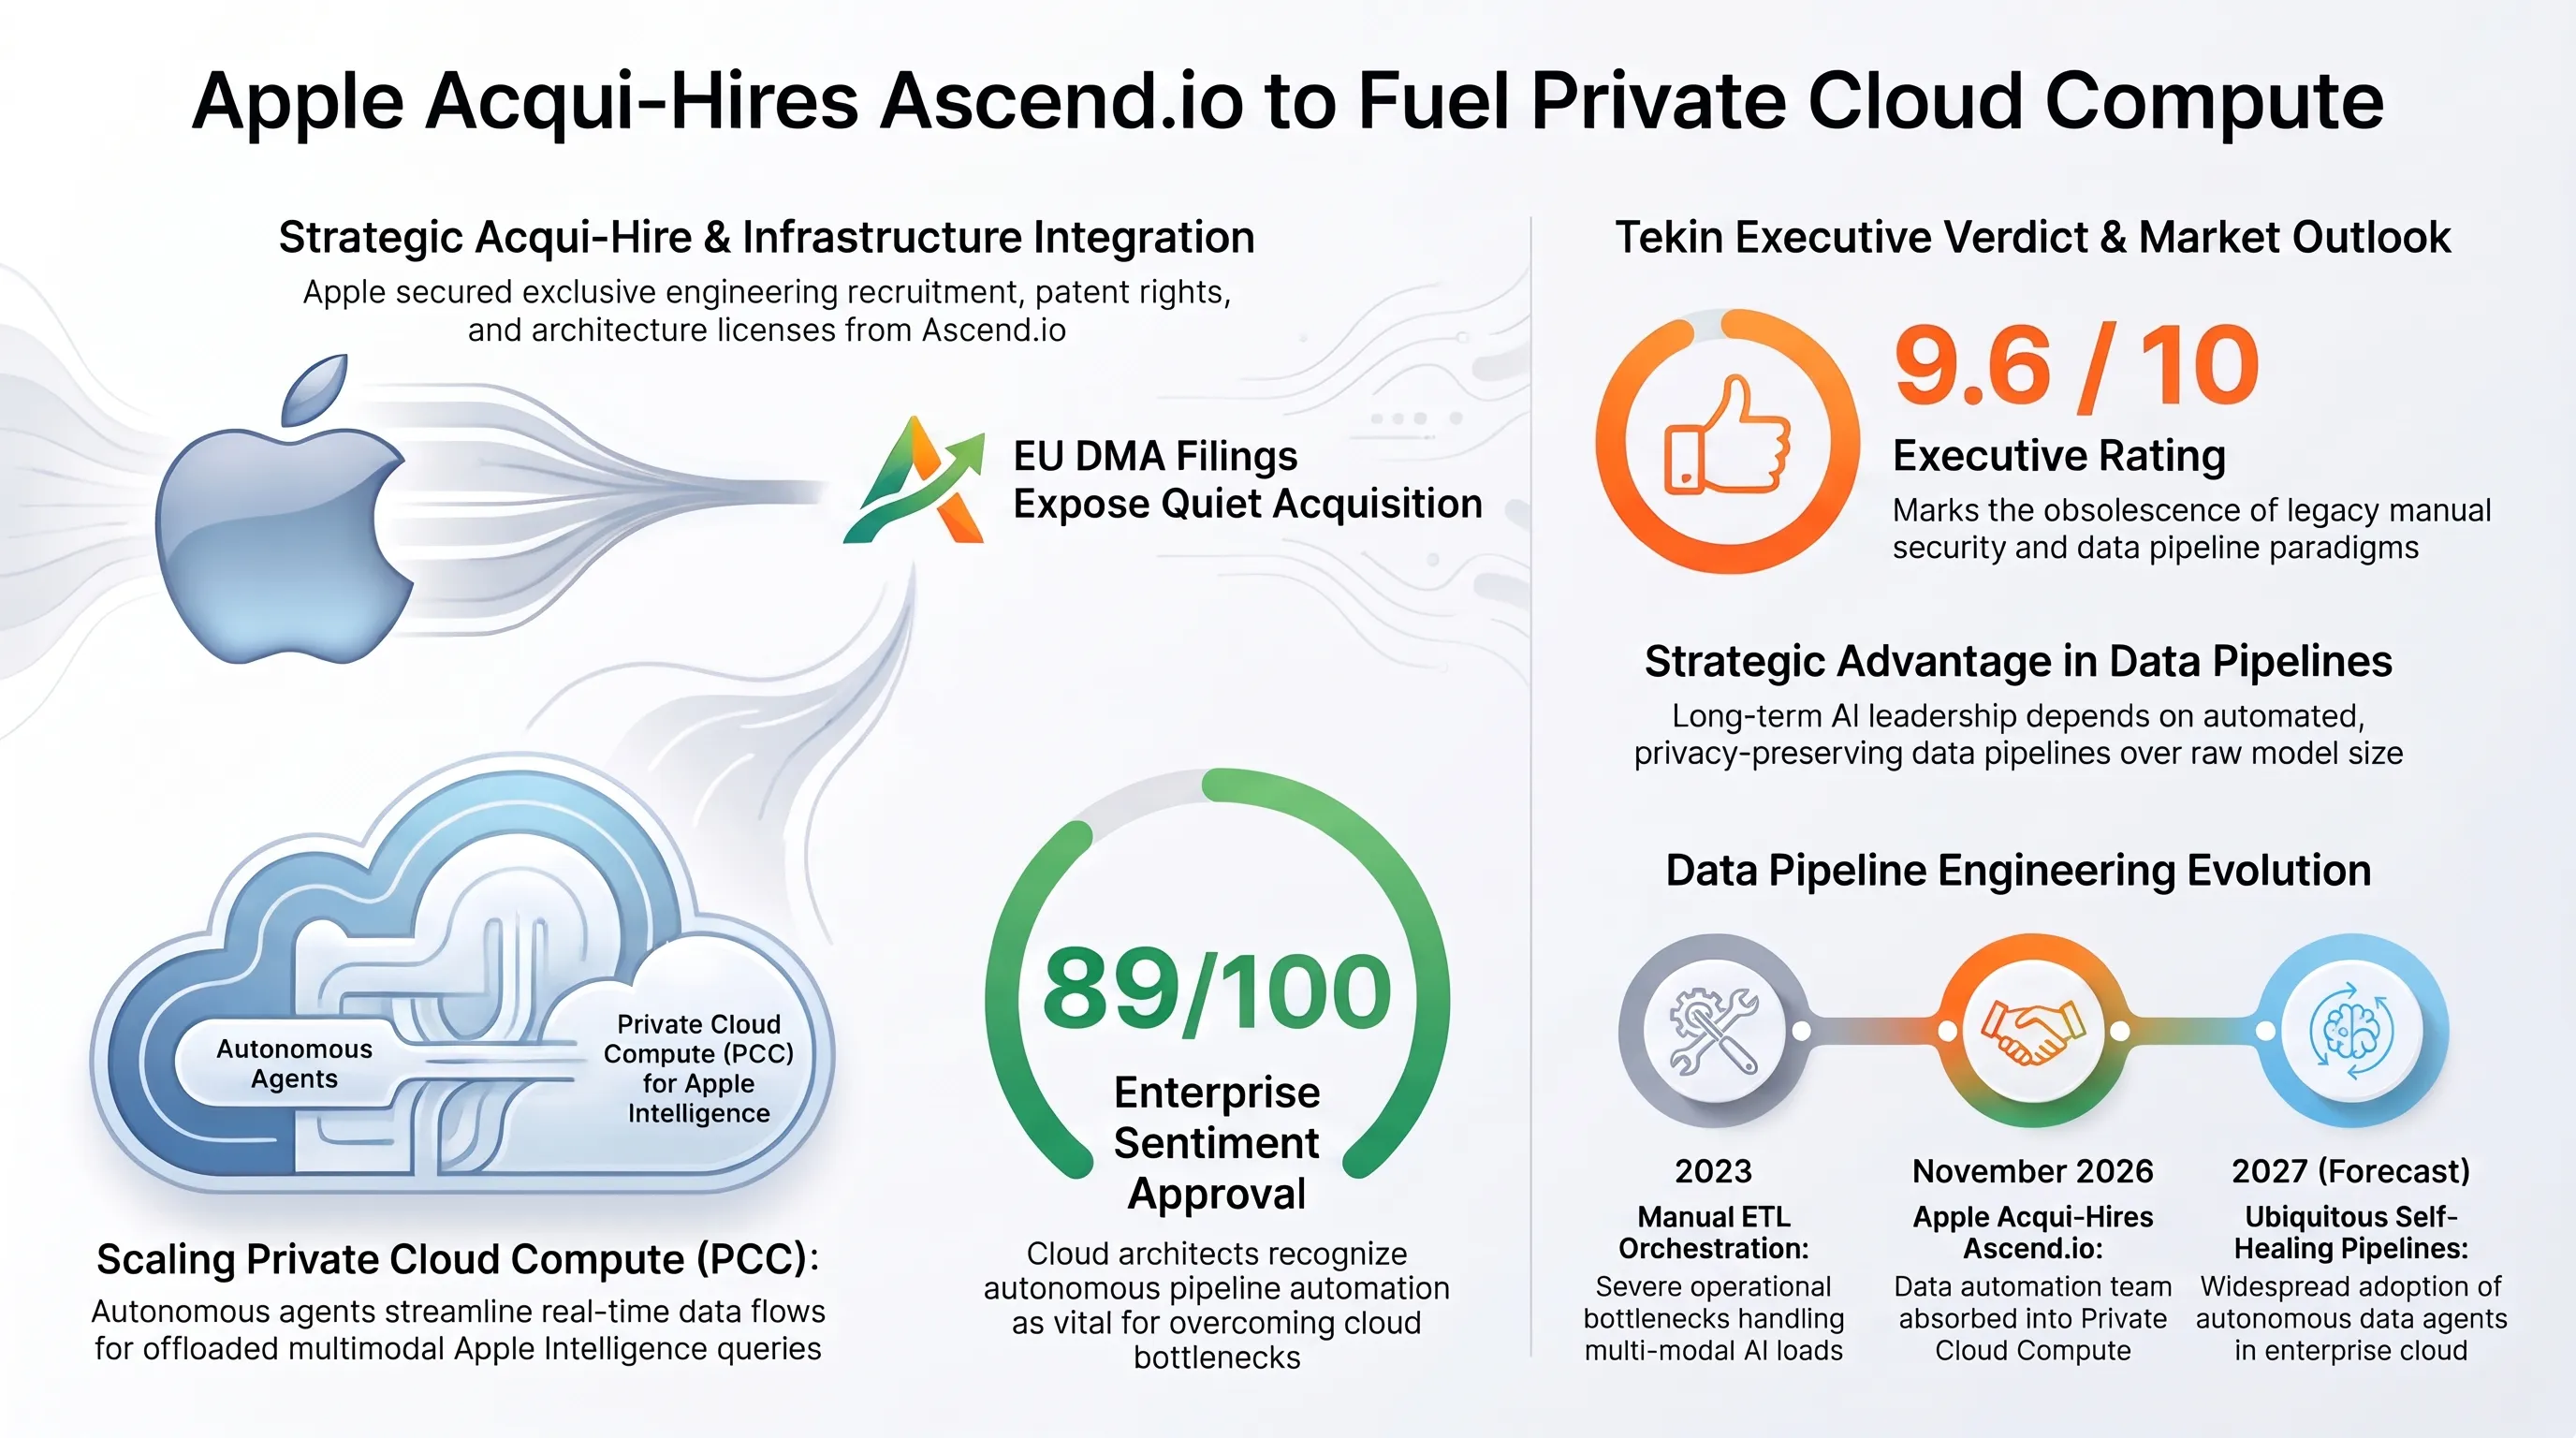
در شرایطی که نگاه رسانهها به ویژگیهای پر زرقوبرق ظاهری هوش مصنوعی مصرفکننده در سیستمعاملهای موبایل معطوف شده است، شرکت اپل در سکوت کامل خبری یکی از استراتژیکترین خریدهای زیرساختی خود را به انجام رساند. افشای اسناد شفافسازی رسمی در وبسایت قانون بازارهای دیجیتال کمیسیون اروپا (EU DMA) آشکار ساخت که کمپانی اپل در قالب یک قرارداد تصاحب فناوری و استعداد (Acqui-hire)، استارتاپ پیشگام مهندسی دادههای عاملمحور Ascension Labs (توسعهدهنده پلتفرم Ascend.io) را خریداری کرده است.
استارتاپ Ascend.io که از سال ۲۰۱۵ فعالیت میکند، از پیشگامان مفهومی موسوم به «مهندسی دادههای ایجنتیک» (Agentic Data Engineering) به شمار میرود. فناوری این شرکت بر پایه عاملهای هوش مصنوعی خودمختار طراحی شده است که وظایف پیچیده و فرساینده تزریق داده، پالایش خطوط لوله ETL، هماهنگی جریانهای پردازشی و مانیتورینگ سلامت دیتابیسهای چند پتابایتی را بدون نیاز به دخالت دستی مهندسان نرمافزار به صورت ۲۴ ساعته مدیریت میکنند.
طبق مفاد قرارداد فاششده در بروکسل، شرکت اپل حقوق کامل پیشنهاد استخدام به نخبگان و معماران اصلی این استارتاپ، مجوزهای بهرهبرداری غیراختصاصی از مالکیت معنوی و واگذاری پتنتهای کلیدی شرکت را تصاحب کرده است. در پی نهایی شدن این معامله، تیم Ascend.io با بهروزرسانی وبسایت خود از آغاز فرآیند توقف تدریجی ارائه خدمات تجاری مستقل و ادغام کامل در ساختار سازمانی غول کوپرتینو خبر دادند.
کارشناسان زیرساخت تاکید میکنند که هدف اپل از این خرید، تقویت مزارع سروری اختصاصی موسوم به محاسبات ابری خصوصی (Private Cloud Compute) است. با گسترش قابلیتهای Apple Intelligence، حجم عظیمی از دادههای متنی، تصویری و شخصی کاربران نیازمند پردازشهای امن و بلادرنگ در پایپلاینهای ابری اپل است. یکپارچهسازی عاملهای هوشمند Ascend.io امکان پردازش و سازماندهی خودکار این جریانهای داده را بدون خطر نقض حریم خصوصی و با بالاترین بهرهوری انرژی فراهم میسازد.
این خرید محرمانه اثبات میکند که برنده نهایی جنگ هوش مصنوعی نه شرکتهایی با بزرگترین مدلهای زبانی، بلکه سازمانهایی هستند که قویترین، خودکارترین و پایدارترین خطوط لوله مهندسی داده را در پشت صحنه در اختیار دارند؛ زیرساختی که سنگبنای آینده اپل در اکوسیستم خدمات هوشمند به شمار میرود.
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: خرید بیسروصدای Ascend.io با استقبال ۸۹ درصدی متخصصان زیرساخت ابری همراه شد؛ حرکتی زیرکانه از سوی اپل که گلوگاه مهندسی خطوط لوله دادههای Private Cloud Compute را با اتوماسیون ایجنتیک برای همیشه برطرف ساخت.
تثبیت استانداردهای ایجنتیک در لایه مهندسی داده، نیاز به تیمهای حجیم پشتیبانی پایگاه داده را کاهش داده و قابلیت اطمینان زیرساختهای هوش مصنوعی سازمانی را به مراتب ارتقا میبخشد.
تایملاین رویدادها | کرونولوژی تکامل زیرساختهای پایپلاین داده و هوش مصنوعی ابری
| سال / مقطع | تحول در مهندسی پایپلاینهای داده | رویداد شاخص در محصولات سازمانی |
|---|---|---|
| ۲۰۲۳ | گسترش ابزارهای مدیریت دستی خطوط لوله ETL | محدودیت شدید در مدیریت بار دادههای مدلهای هوش مصنوعی. |
| ۲۰۲۵ | ظهور فریمورکهای مهندسی داده عاملمحور (Agentic) | توسعه پلتفرم خودکار Ascend.io برای ارکستراسیون بدون کد دادهها. |
| نوامبر ۲۰۲۶ | افشای رسمی خرید استارتاپ Ascend.io توسط اپل | الحاق نخبگان داده به پروژه محاسبات ابری خصوصی Private Cloud. |
| ۲۰۲۷ (پیشبینی) | پایپلاینهای خودترمیمگر در تمام مزارع سروری | یکپارچهسازی سراسری ایجنتهای داده در نسل بعدی سیستمعاملها. |
همانگونه که در ارزیابیهای پیشین تکین پیرامون حاکمیت دادهها و معماریهای نوین پردازش لبه و سرور تشریح شد، کنترل خطوط انتقال و تمیزسازی اطلاعات، ارزشآفرینترین دارایی در عصر هوش مصنوعی چندوجهی به شمار میرود.
فرجام راهبردی تکین: بازآرایی نظم سایبری و ژئوپلیتیک دادهها در سپیدهدم ۲ نوامبر ۲۰۲۶
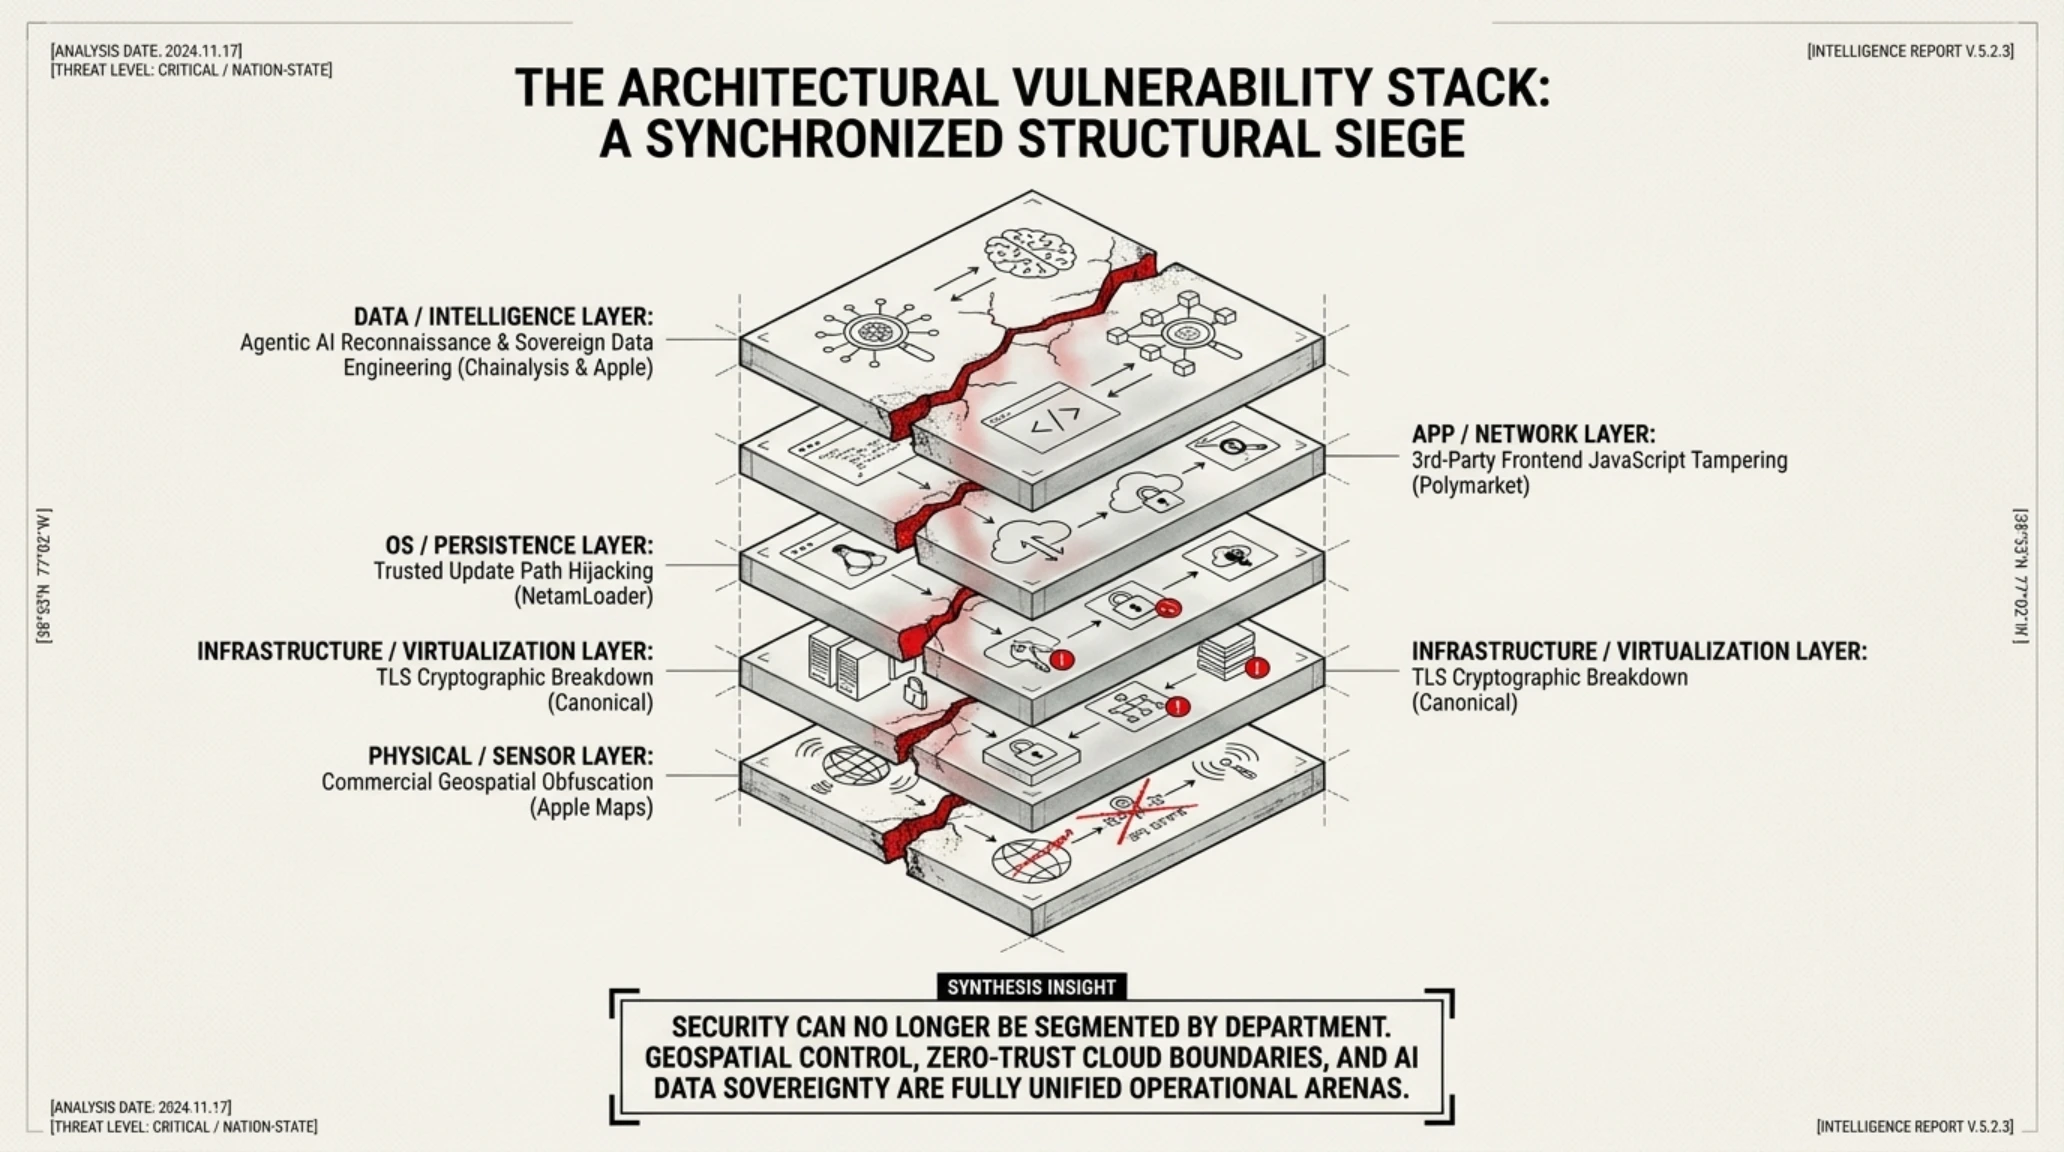
بررسی ژرف و چندبعدی رویدادهای امروز نشان میدهد که اکوسیستم دیجیتال جهان در تقاطع حساسی از بلوغ فناوری و بحرانهای امنیتی قرار گرفته است. پیوند ناگسستنی میان فناوریهای مکانی ماهوارهای، زیرساختهای سرورهای متنباز لینوکس، بازارهای مالی غیرمتمرکز و مهندسی خطوط لوله هوش مصنوعی، واقعیتی انکارناپذیر از وابستگی متقابل بخشهای مختلف فناوری را آشکار ساخته است.
سانسور هدفمند تأسیسات نظامی آمریکا در Apple Maps نشاندهنده چرخش رویکرد غولهای فناوری به سوی تبعیت همهجانبه از اولویتهای امنیت ملی واشنگتن است. در عصری که ابزارهای هوش مصنوعی منبعباز قادرند از تصاویر ماهوارهای تجاری برای استخراج اطلاعات تاکتیکی بهره بگیرند، بستن روزنههای نظارت بصری به امری ناگزیر برای ارتشها تبدیل شده و به زودی سایر بازیگران جهانی نیز خواستار اعمال فیلترهای مشابه بر فراز مرزهای خود خواهند شد.
از سوی دیگر، افشای رخنه CVSS 10.0 در کانونیکال LXD و بدافزار NetamLoader توسط کسپرسکی، دو روی سکه مخاطرات سیستمعاملهای سروری و دولتی را هویدا ساخت. ناتوانی توابع اعتبارسنجی TLS در راستیآزمایی کلید خصوصی و نفوذ عمیق به فرآیند دانلود آپدیتهای ویندوز ۱۰ ثابت میکند که پدافند سایبری سازمانی نیازمند بازنگری ساختاری است و تنها با تکیه بر اصول Zero-Trust و پایش بدون وقفه حافظه میتوان در برابر نفوذهای معاصر دوام آورد.
همزمان، سرقت ۲.۷ میلیون دلاری از معاملهگران Polymarket از طریق اسکریپت ثالث DebugBear و نفوذ عوامل مجهز به هوش مصنوعی ایجنتیک تهاجمی به شرکت Chainalysis، زنگ خطری بیسابقه برای اقتصاد دیجیتال به صدا درآورد. مهاجمان امروزی بدون درگیر شدن با قراردادهای مستحکم بلاکچین، لایههای فرانتاند و هویت کارشناسان را با سرعت الگوریتمی هدف میگیرند تا ضعیفترین حلقههای زنجیره را درهم بشکنند.
سرانجام، اقدام هوشمندانه اپل در تملک پلتفرم Ascend.io تحت چتر اسناد رگولاتوری DMA اروپا، نمایانگر جهتگیری اصیل سرمایهگذاری بزرگان فناوری است. تمرکز بر اتوماسیون ایجنتیک در مهندسی دادهها نشان میدهد که برتری در دهه آینده نه با ساخت رابطهای کاربری جذاب، بلکه با خودکارسازی پایپلاینهای عظیم ابری رقم خواهد خورد.
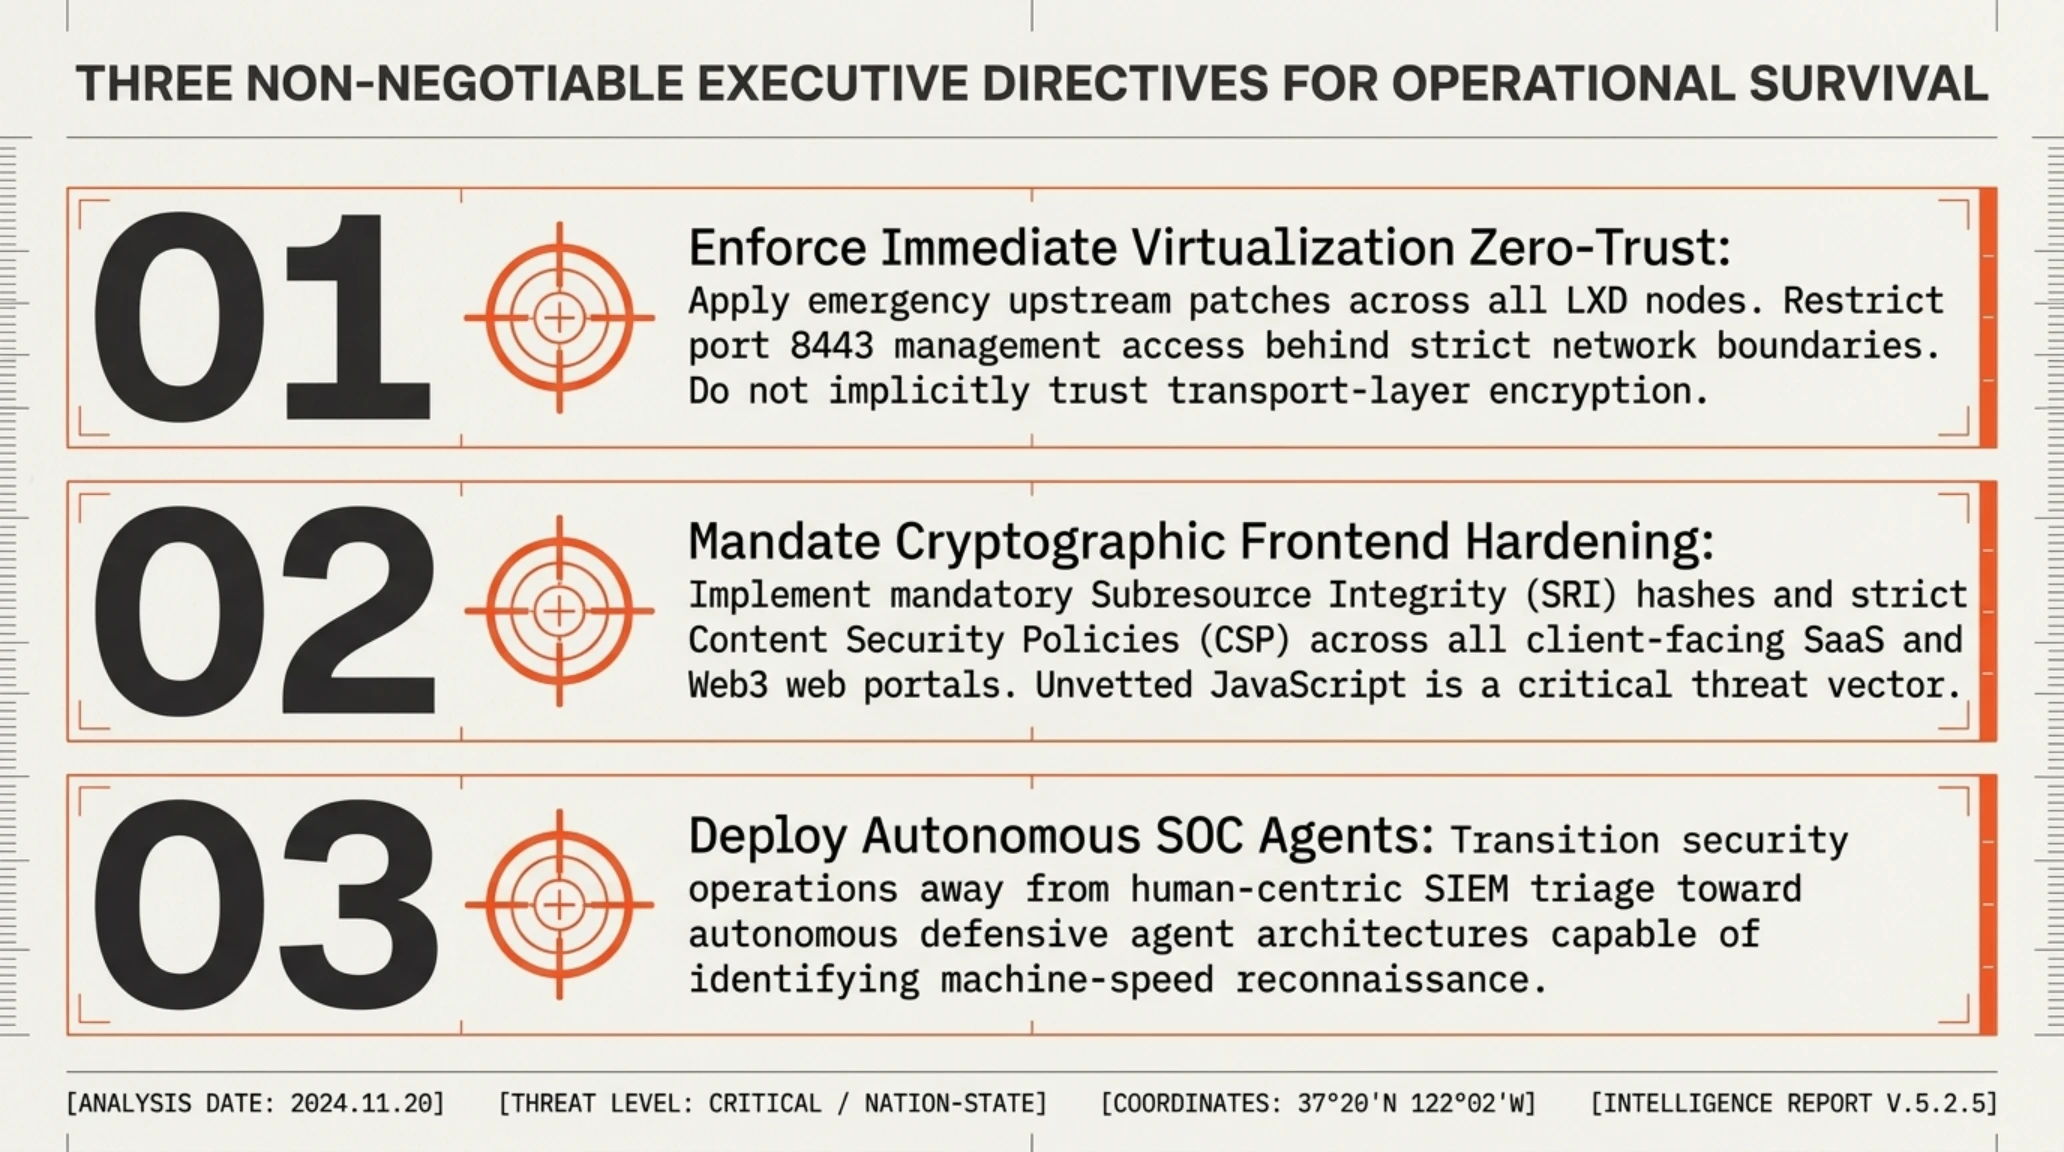
کارشناسان ارشد راهبردی تاکید میکنند که حفظ امنیت و تابآوری در برابر این موج دگرگونیها نیازمند تدابیر مشخص در لایههای فردی و سازمانی است:
- اعمال پچهای اضطراری زیرساخت: بهروزرسانی فوری سرورهای لینوکس LXD به نسخههای امن و قطع موقت درگاههای HTTPS اعتبارسنجینشده.
- ایزولاسیون کامل کدهای فرانتاند: پیادهسازی سفتوسخت مکانیزمهای Subresource Integrity (SRI) برای جلوگیری از اجرای اسکریپتهای ثالث آلوده.
- آمادگی در برابر تهدیدات ایجنتیک: تجهیز تیمهای SOC به مدلهای دفاعی خودران برای رصد و مقابله با رفتارهای ناهنجار هوش مصنوعی در شبکه.
- پاسخ فوقسریع کانونیکال در انتشار پچهای اضطراری برای آسیبپذیری بحرانی CVSS 10.0 در LXD
- تعهد شفاف و بازپرداخت کامل خسارت ۲.۷ میلیون دلاری کاربران آسیبدیده توسط پلتفرم Polymarket
- دستاورد استراتژیک اپل در تقویت زیرساختهای پایپلاین Private Cloud با تصاحب نخبگان Ascend.io
- افشای دقیق تکنیکهای بدافزار NetamLoader توسط کسپرسکی و خنثیسازی زنجیره نفوذ دولتی
- آسیبپذیری مرگبار زیرساختهای متنباز ابری در برابر دور زدن احراز هویت TLS بدون کلید خصوصی
- شکنندگی مداوم پلتفرمهای Web3 در برابر رخنههای فرانتاند و آسیبپذیریهای دامنههای ثبتکننده DNS
- خطرات فزاینده استفاده گروههای هکری از عاملهای هوش مصنوعی خودران برای نفوذ سریع به دیتاسنترها
- محدود شدن دسترسی آزاد جامعه مدنی و محققان به تصاویر ماهوارهای دقیق به دلیل ملاحظات دفاعی
همگرایی این رخدادها اثبات میکند که در پاییز ۲۰۲۶، مرزهای میان نرمافزار، امنیت ملی، اقتصاد بلاکچین و هوش مصنوعی کاملاً در هم تنیده شده و تسلط بر این پویاییها شرط اولیه بقا در عصر هوشمندی است.
در نهایت، رویدادهای امروز نشان داد که آینده جهان دیجیتال در دست کسانی خواهد بود که پیش از هر چیز، زیرساختهای پدافندی و خطوط انتقال دادههای خود را در برابر نبردهای نامرئی قرن جدید تجهیز نمایند.
گزارش ویدیویی فوق ابعاد چندگانه رخنههای امنیتی و پیامدهای تحولات ماهوارهای و ایجنتیک امروز را با جزئیات کامل به تصویر میکشد.
حکم نهایی تحریریه و فهرست منابع رسمی
نقطه عطف پدافند ایجنتیک و حاکمیت زیرساختهای داده
رویدادهای دوم نوامبر ۲۰۲۶ پایان دوره توهم امنیت سنتی و لزوم تجهیز بیدرنگ زیرساختهای ابری و فرانتاند در برابر هوش مصنوعی تهاجمی را تثبیت کرد.
- اسپیس اکسپلورد (SpaceExplored): گزارش سانسور و ماتسازی پایگاههای نظامی و سکوهای پرتاب ناسا در Apple Maps
- د هکر نیوز (The Hacker News): افشای آسیبپذیری نمره ۱۰ در LXD کانونیکال و هک زنجیره تأمین Polymarket
- تیم امنیتی اوبونتو (Ubuntu Security): اطلاعیه اضطراری USN-7080-1 پیرامون نقص امنیتی در شنودگر HTTPS کلاسترها
- آزمایشگاه کسپرسکی (Kaspersky GReAT): گزارش فنی و کالبدشکافی بدافزار دولتی NetamLoader در نشست SAS 2026
- روزنامه گاردین (The Guardian): تحلیل سرقت ۲.۷ میلیون دلاری از معاملهگران پلیمارت و نفوذ به سرویس DebugBear
- چینالیسیس (Chainalysis): بیانیه رسمی امنیت سایبری پیرامون مواجهه با تکنیکهای هوش مصنوعی ایجنتیک مهاجم
- ناین تو فایو مک (9to5Mac): افشای اسناد خرید استارتاپ مهندسی داده Ascend.io توسط اپل در کمیسیون اروپا
پرسشهای متداول و تحلیلهای فنی
چرا شرکت اپل تصاویر پایگاههای نظامی آمریکا را در Apple Maps مات کرده است؟
این اقدام با هدف جلوگیری از دسترسی بصری تحلیلگران و ابزارهای هوش مصنوعی به موقعیت روزمره جنگندههای استراتژیک نظیر B-2، سامانههای راکتی و تأسیسات هستهای و در هماهنگی با الزامات پدافند غیرعامل انجام شده است.
آسیبپذیری بحرانی CVSS 10.0 در کانونیکال LXD چگونه کار میکند؟
در این باگ (CVE-2026-112816)، ماژول HTTPS سرور، گواهی عمومی کلاینت را بدون اعتبارسنجی کلید خصوصی میپذیرد که به مهاجم اجازه میدهد با ارسال یک گواهی شنودشده، دسترسی کامل ادمین روت به کلاستر و ماشینهای مجازی را تصاحب کند.
بدافزار NetamLoader کسپرسکی چگونه سیستمهای دولتی را آلوده میسازد؟
این بدافزار با جاسازی فایلهای .cab در پوشه SoftwareDistribution ویندوز و سوءاستفاده از مکانیزم AppDomainManager در داتنت، کدهای خود را هنگام اجرای پروسههای قانونی مایکروسافت اجرا کرده و لاگهای سیستمی را پاک میکند.
هک پلتفرم Polymarket چگونه بدون سرقت کلید خصوصی رخ داد؟
هکرها با مصادره DNS ابزار ثالث DebugBear، اسکریپت آلودهای را تزریق کردند که با استفاده از نشست فعال مرورگر، پوزیشنهای شرطبندی کاربران لاگینشده را به صورت خودکار نقد کرده و مبالغ را انتقال داد.
نفوذ ایجنتهای هوش مصنوعی به سیستمهای Chainalysis چه خطراتی ایجاد میکند؟
اگرچه هسته تحقیقات امن مانده، اما افشای نام، ایمیل و نقش سازمانی کارشناسان رهگیری جرایم، ریسک حملات فیشینگ فوقمهندسیشده علیه پرسنل پیگیری جرایم بلاکچین را به شدت بالا میبرد.
هدف اپل از خرید محرمانه استارتاپ Ascend.io چیست؟
اپل از تخصص و پتنتهای این استارتاپ برای خودکارسازی پایپلاینهای تزریق و تمیزسازی کلاندادهها در مزارع سروری محاسبات ابری خصوصی (Private Cloud Compute) برای سرویس Apple Intelligence بهره خواهد گرفت.
گالری تصاویر تکمیلی: تکین مورنینگ ۲ نوامبر: سانسور پایگاههای B-2 در Apple Maps، باگ نمره ۱۰ کانونیکال و هک Polymarket