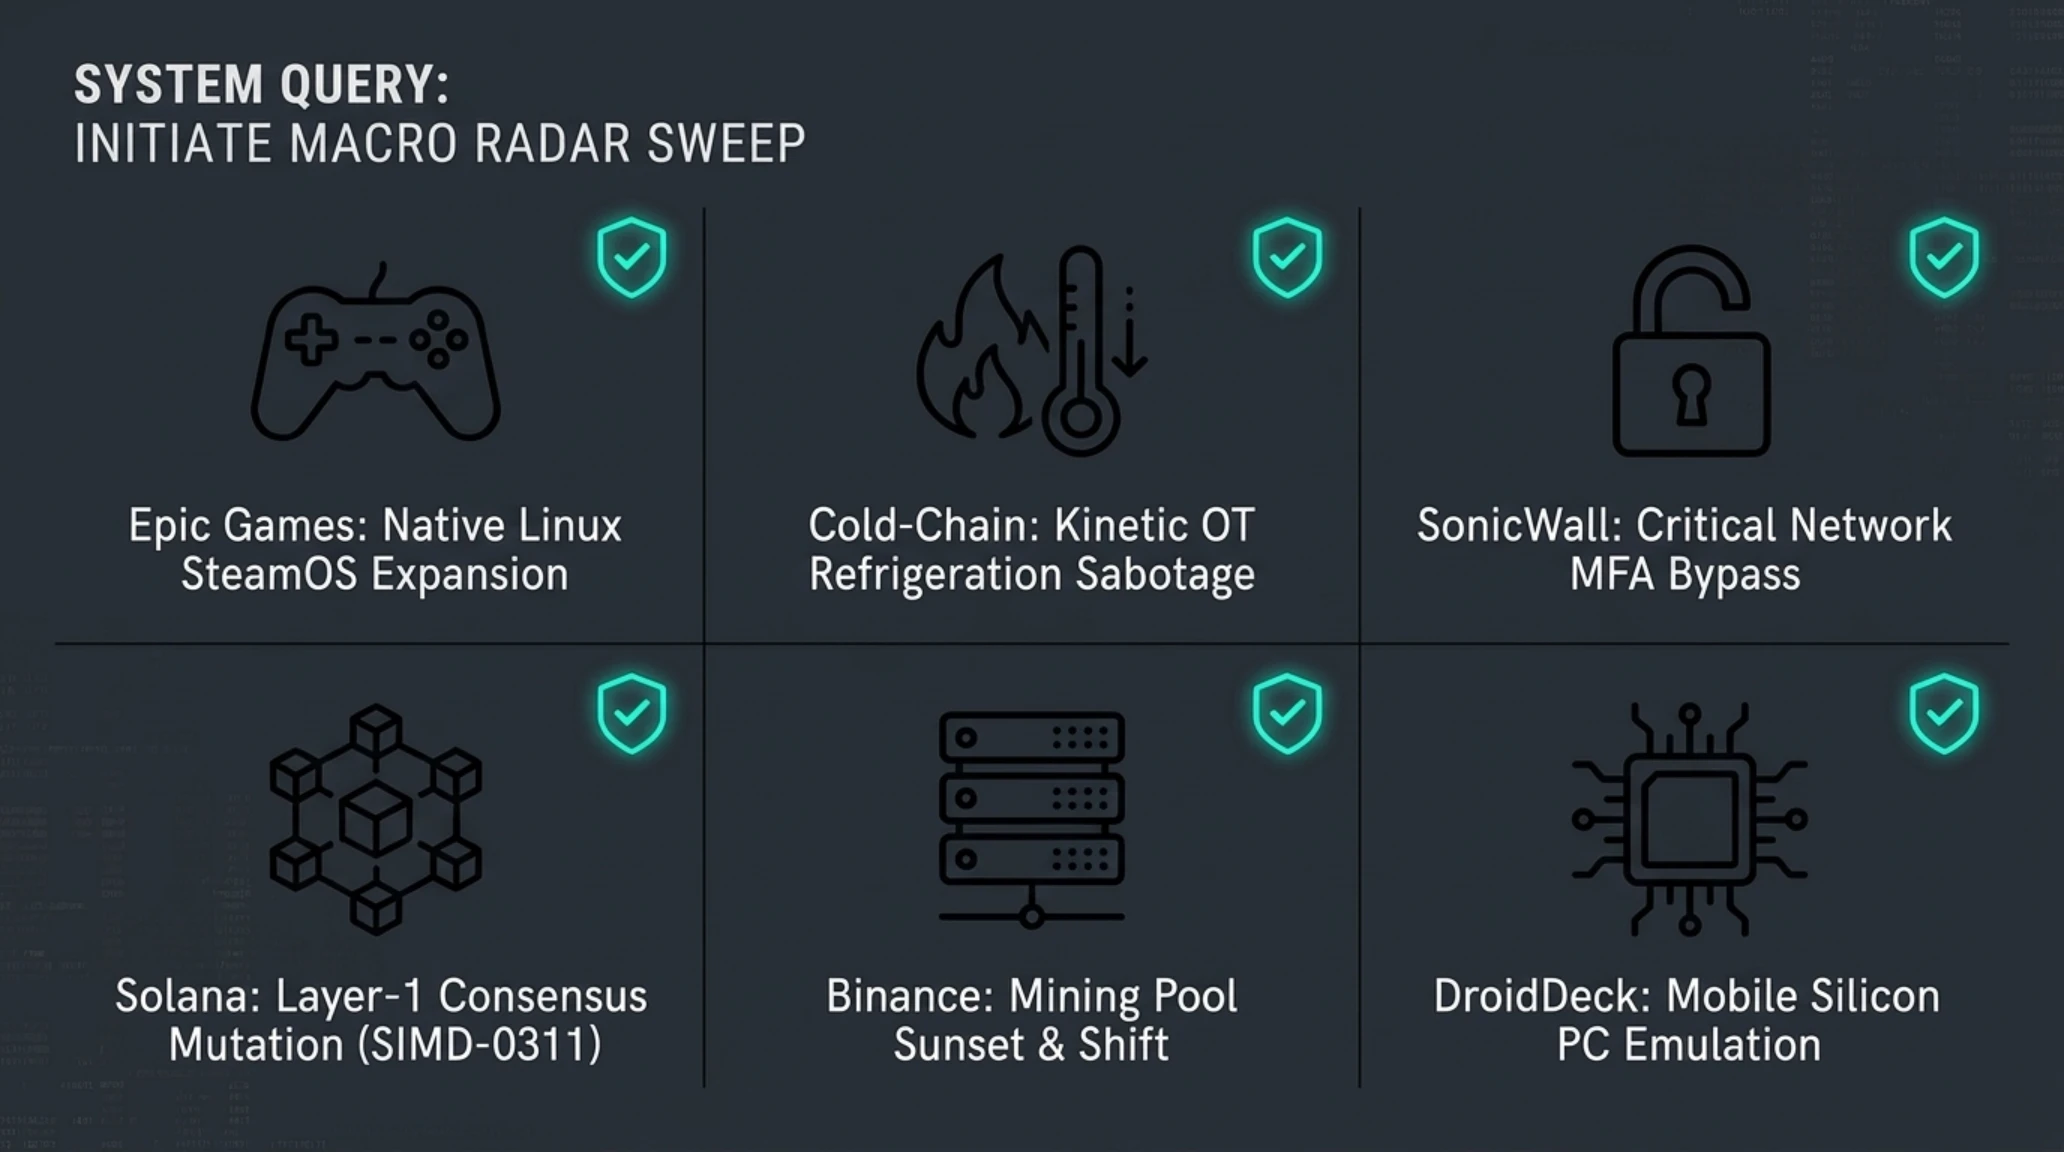
بولتن شامگاهی ۱۰ نوامبر ۲۰۲۶ تکین نایت به کالبدشکافی ۶ تحول میپردازد: ۱. تأیید پورت بومی لانچر Epic Games برای SteamOS و لینوکس با پشتیبانی از EAC v2؛ ۲. هشدار اضطراری CISA و FBI درباره هک کنترلرهای سردخانههای صنعتی و ایجاد آتشسوزی؛ ۳. آسیبپذیری بحرانی ۹.۳ در SonicWall و دورزدن MFA پیامکی؛ ۴. حذف Durable Nonces در سولانا پس از هک ۲۷۰ میلیون دلاری Drift؛ ۵. تعطیلی استخر ماینینگ بایننس؛ و ۶. انتشار شبیهساز DroidDeck روی تراشههای تنسور و اکسینوس.
تکین نایت // بولتن اطلاعاتی شامگاه ۱۰ نوامبر ۲۰۲۶
شامگاه سهشنبه ۱۰ نوامبر ۲۰۲۶، عرصه فناوریهای همگرا شاهد شتابگیری تحولاتی غیرمنتظره است که مرزهای میان نرمافزارهای دسکتاپ، پروتکلهای پدافند سایبری فیزیکی، دفترکلهای توزیعشده و پردازشهای موبایلی را دستخوش بازتعریف کردهاند. در حالی که ساعات صبحگاهی با نبردهای ژئوپلیتیک تأمین انرژی مگادیتاسنترها و افشاگریهای قضایی آغاز شده بود، رویدادهای ساعات پایانی روز نشان میدهند که چگونه آسیبپذیریهای نهفته در سطح عملیاتی سختافزارها و همزمان تکامل لایههای سازگاری منبعباز، چشمانداز اکوسیستم مصرفی و صنعتی را بازآرایی میکنند.
بولتن تحلیلی تکین نایت با تکیه بر استانداردهای تحلیل عمیق تکینپلاس، شش پرونده حساس را مورد کالبدشکافی دقیق قرار میدهد. از شکستهشدن انحصار پلتفرمهای ویندوزی در بازیهای ویدیویی تا تبدیل شدن تجهیزات خنککننده بیمارستانی به تسلیحات آتشافروز سایبری، هر یک از این رویدادها ابعادی بنیادین از آسیبپذیری و انعطافپذیری شبکههای مدرن را به نمایش میگذارند.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
۱. تأیید رسمی اپیک گیمز؛ پورت بومی لانچر Epic Games برای سیستمعامل SteamOS و توزیعهای لینوکس
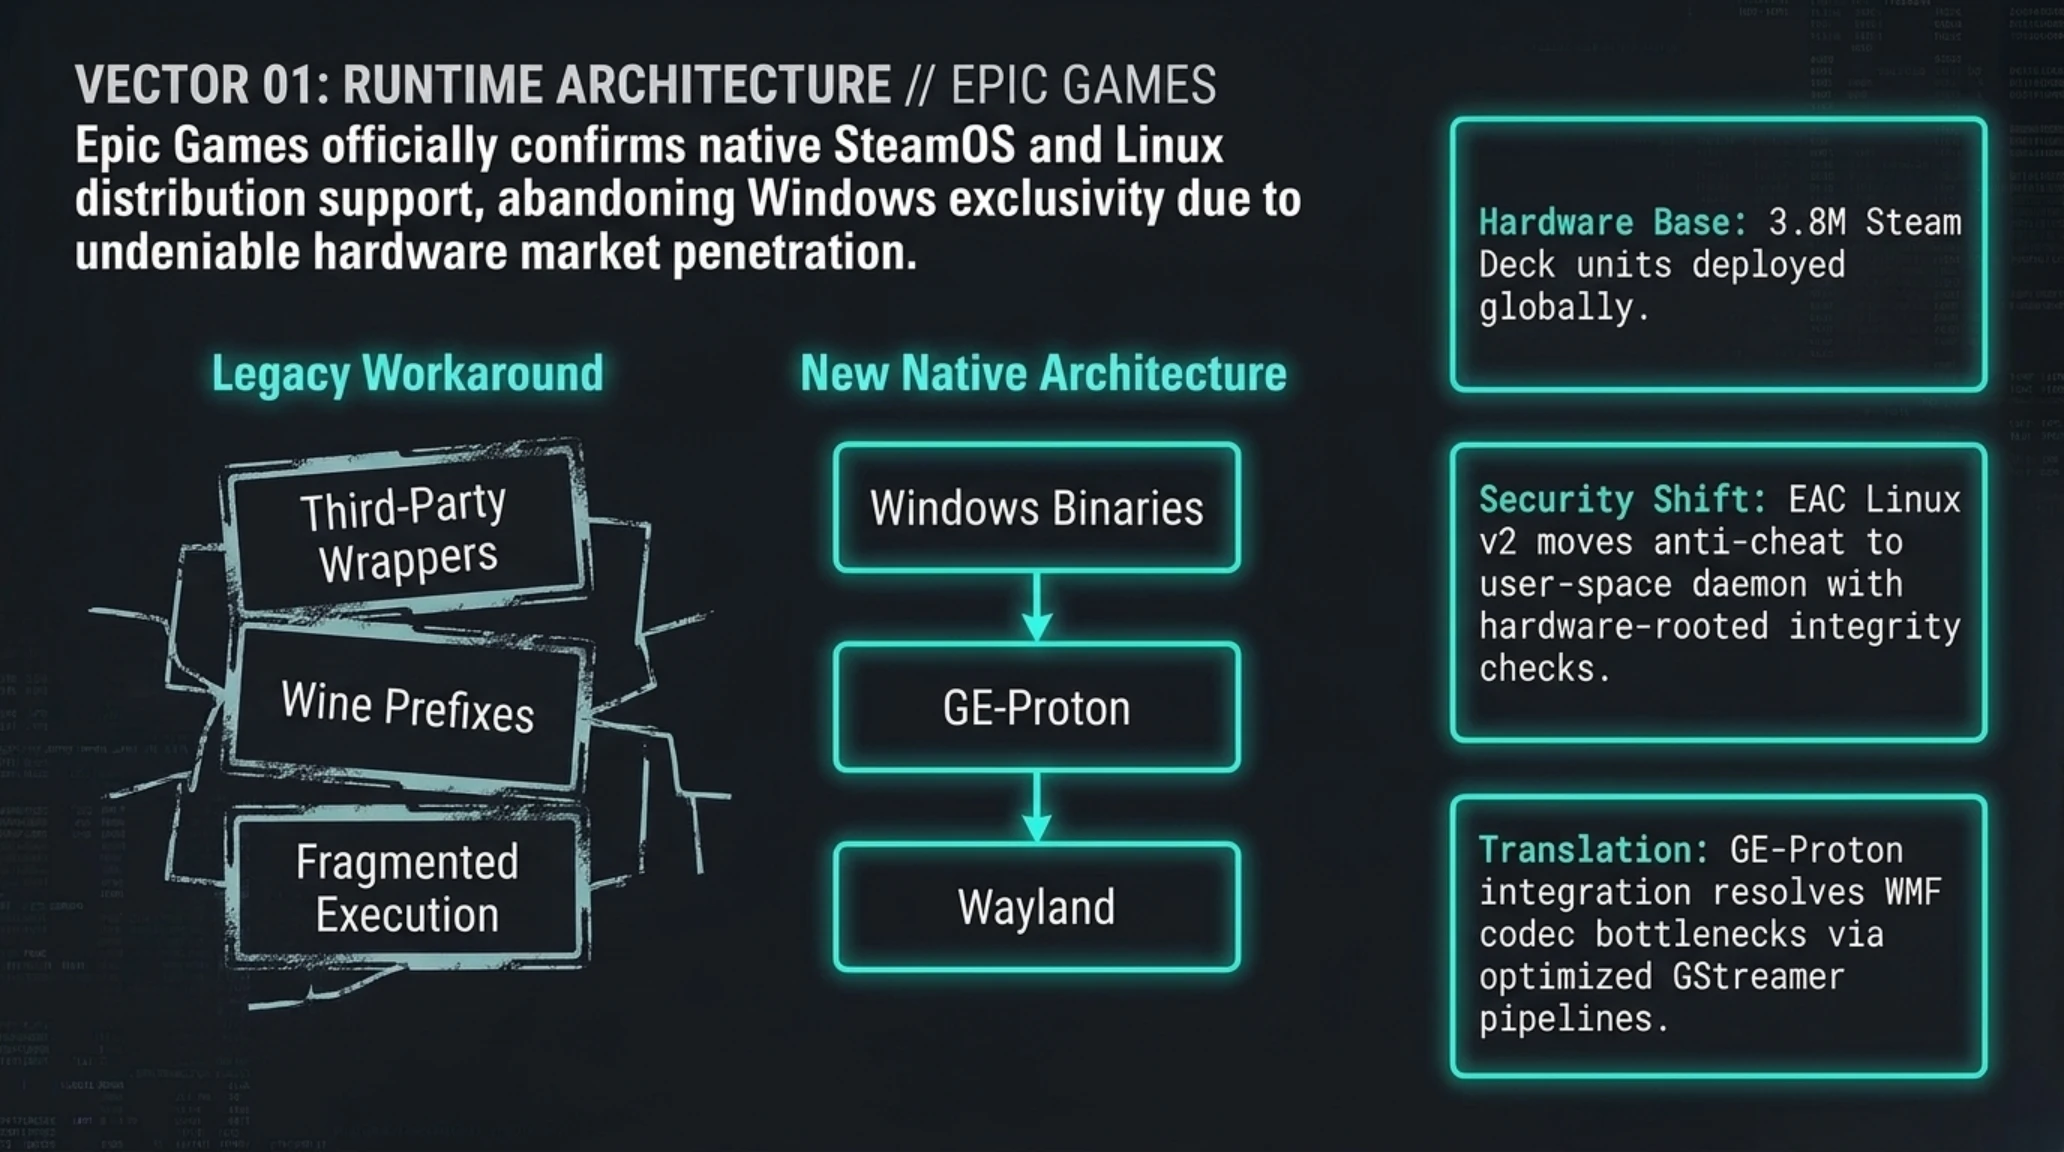
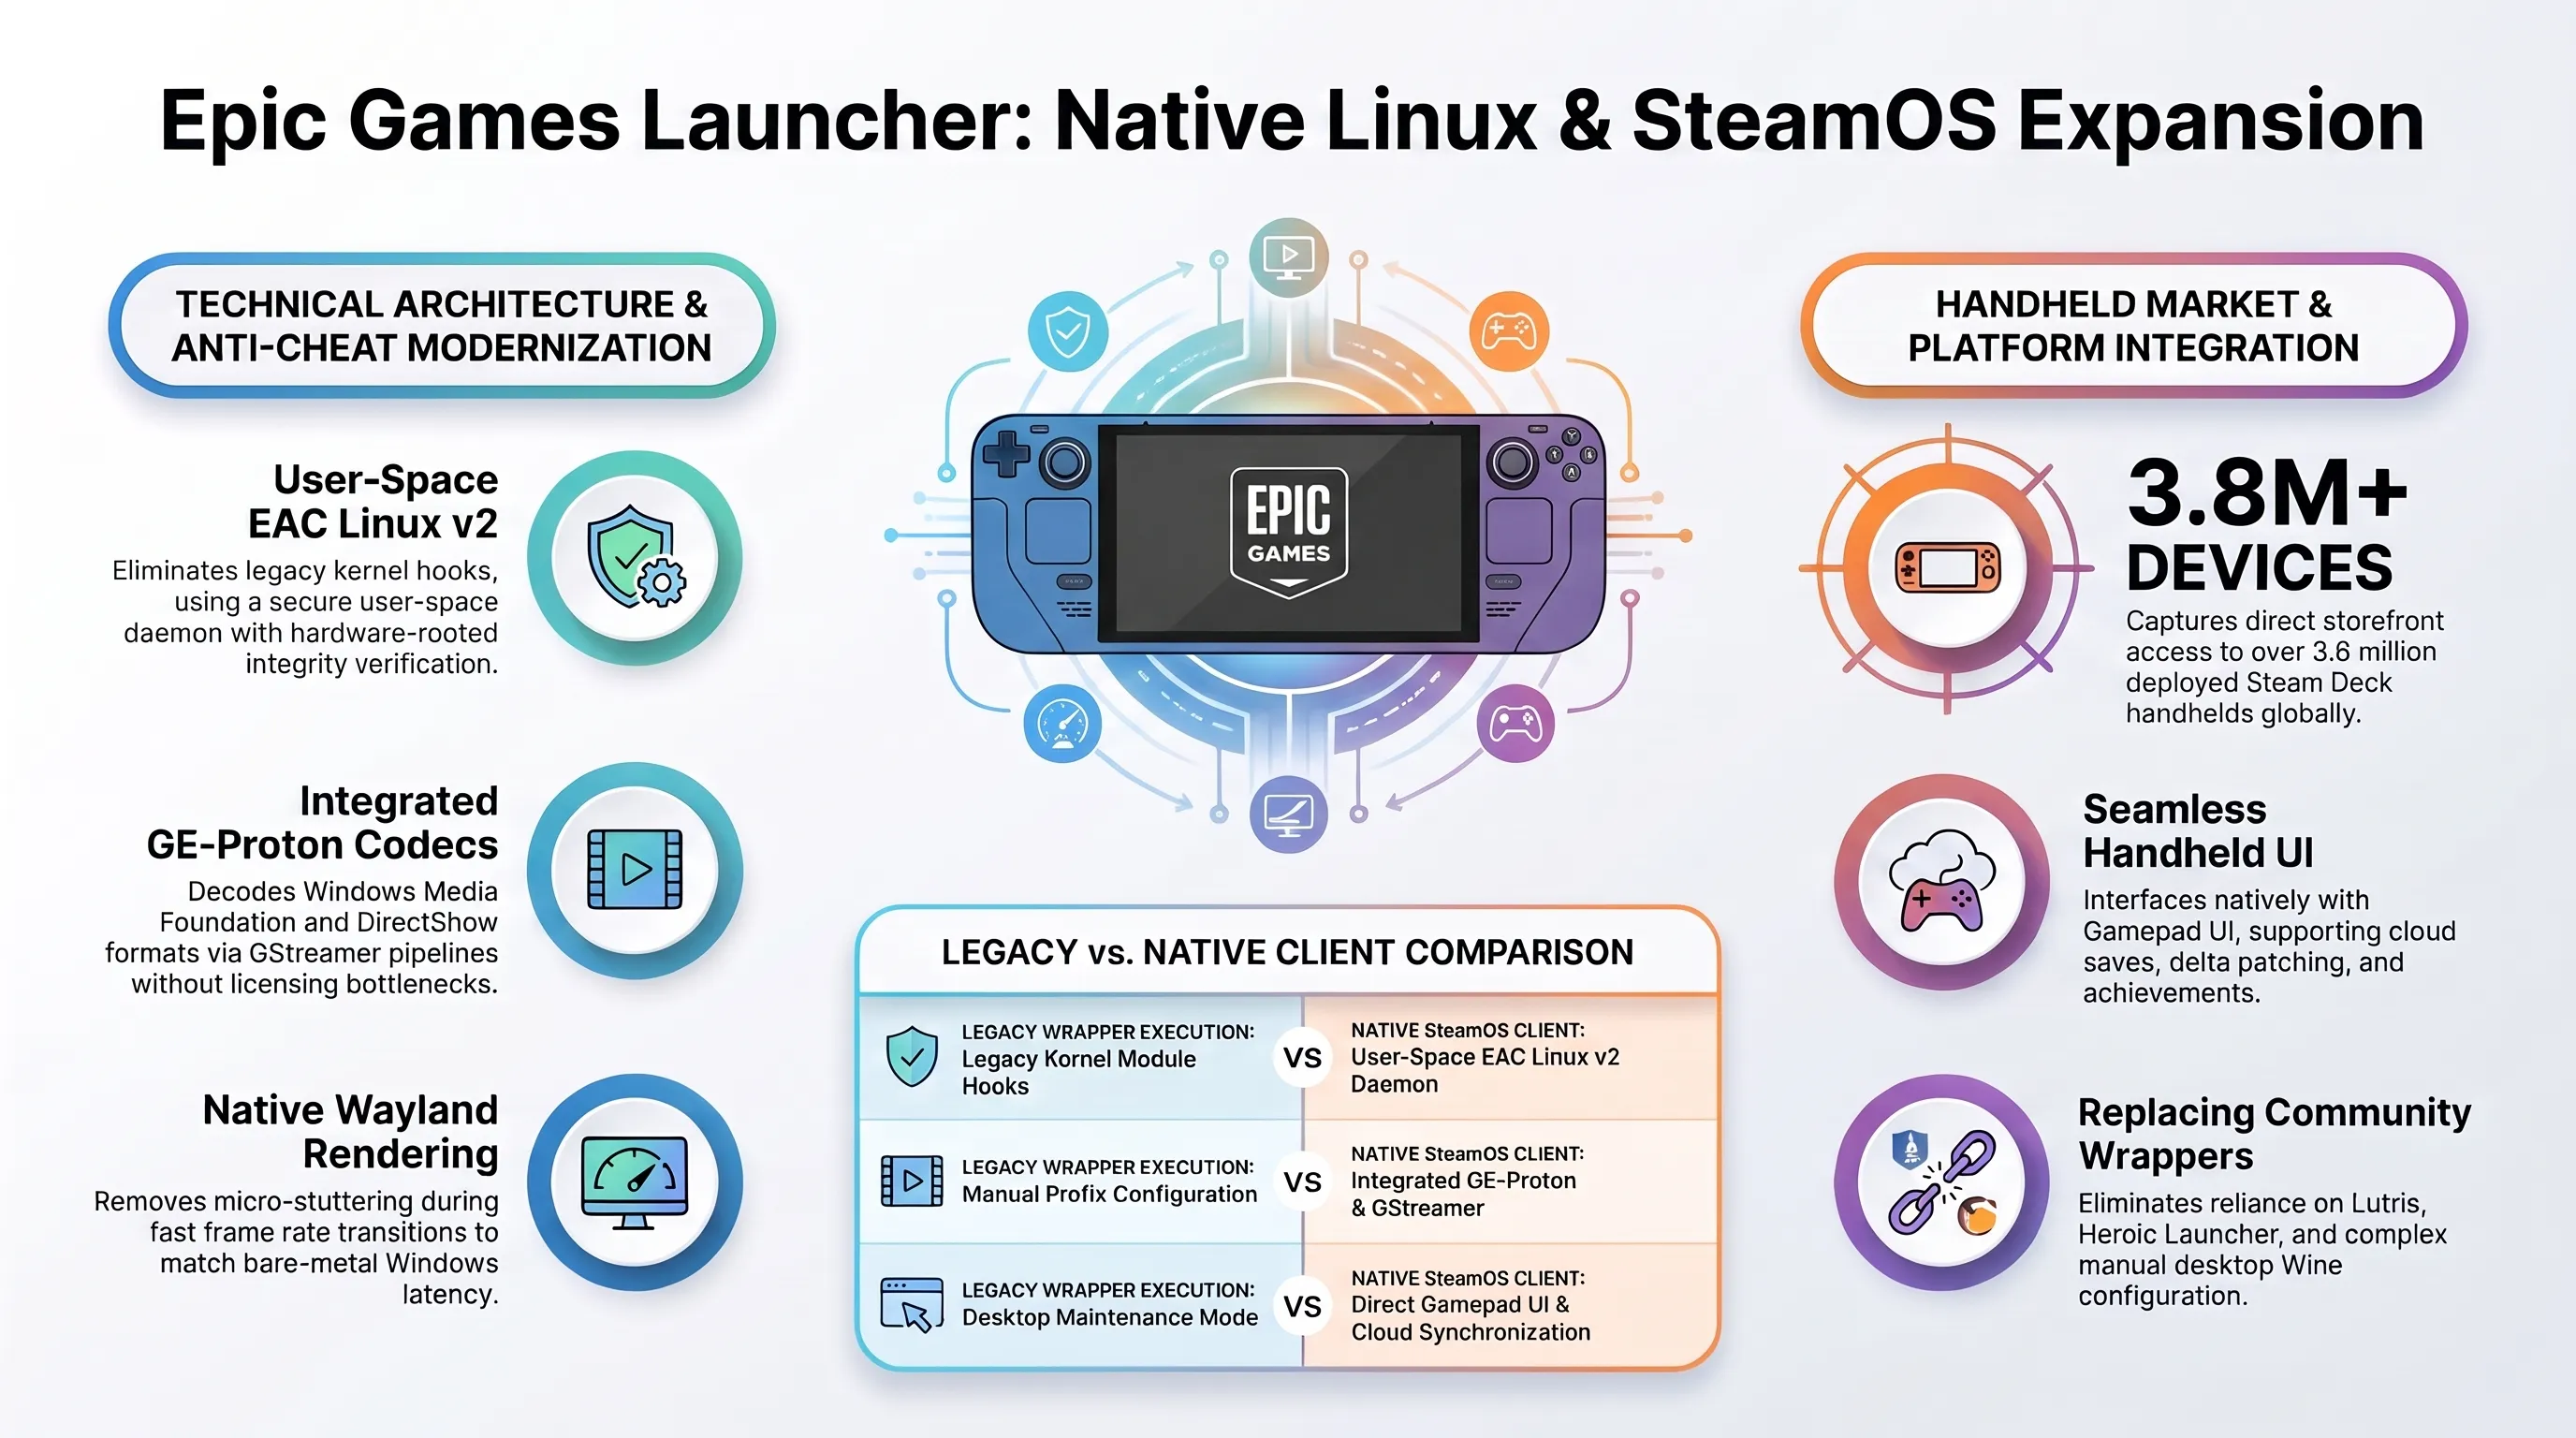
در تحولی تاریخی برای صنعت رایانههای بازی دستی و جوامع متکی بر هسته لینوکس، جیک جونز (Jake Jones) مدیر ارشد ارتباطات شرکت اپیک گیمز در گفتوگوی اختصاصی با نشریه تحلیلی GamingOnLinux رسماً اعلام کرد که کلاینت رسمی و جدید Epic Games Launcher در قالب یک پورت بومی برای سیستمعامل SteamOS و توزیعهای برجسته لینوکس نظیر فدورا (Fedora)، کچی (CachyOS) و اومارچی (Bazzite) در حال توسعه است. این بیانیه مهر پایانی بر سالها تردید کاربران پیرامون اجرای پیچیده بازیهای فروشگاه اپیک از طریق لانچرهای شخص ثالث و کانتینرهای غیررسمی مانند Heroic یا Lutris به حساب میآید.
بر اساس توضیحات فنی ارائه شده، این لانچر به صورت مستقیم بازیهای طراحیشده برای سیستمعامل ویندوز را از طریق لایههای یکپارچه و بهینهسازیشده GE-Proton اجرا خواهد کرد. کاربران استیم دک و سایر کنسولهای دستی مبتنی بر لینوکس قادر خواهند بود بدون ورود به محیط دسکتاپ پیچیده و تنها از طریق رابط کاربری گیمپد (Game UI)، عناوین خود را دانلود، مدیریت و اجرا کنند. علاوه بر این، هماهنگسازی فایلهای ذخیره ابری (Cloud Saves) و سیستم پاداشها و دستاوردهای اپیک نیز با این لایه سیستمی ادغام خواهد شد.
نکته راهبردی فوقالعاده حساس در مصاحبه جونز، تأیید همکاری تیمهای مهندسی اپیک با توسعهدهندگان هسته ولو (Valve) جهت بازنگری ریشهای در سیستم ضدتقلب Easy Anti-Cheat (EAC) است. نسخه جدید این مکانیزم که تحت عنوان EAC Linux v2 شناخته میشود، به گونهای بازطراحی شده است تا بدون نیاز به دسترسیهای ناامن به سطح کرنل ویندوز، صحت فایلهای حافظه را از طریق ماژولهای امنیتی لینوکس (LSM) ارزیابی نماید. این دگرگونی فنی راه را برای بازگشت بزرگ عناوین محبوبی نظیر فورتنایت (Fortnite) به سیستمعامل SteamOS پس از سالها تحریم فنی هموار میسازد.
چرا این تحول بازی را تغییر میدهد؟ // ارزیابی ابعاد پنهان ادغام اپیک و لینوکس
تحلیلگران بازار سختافزارهای گیمینگ یادآور شدهاند که با ورود رسمی کلاینت اپیک، ارزش خرید کنسولهایی نظیر استیم دک اولد و دستگاههای شخص ثالثی مانند Legion Go که از توزیعهای سفارشی لینوکس استفاده میکنند، جهشی دوچندان خواهد یافت؛ زیرا کاربر بدون درگیر شدن با اسکریپتهای پیچیده پایتون و لایههای شکننده WINE، به صورت همزمان به کاتالوگ گسترده هر دو فروشگاه دسترسی بدون وقفه خواهد داشت.
از نقطه نظر توسعهدهندگان مستقل و استودیوهای بزرگ بازیسازی، هماهنگی مهندسی اپیک و ولو بر بستر SteamOS به معنای شکلگیری یک استاندارد دیفکتو برای بازار کامپیوترهای دستی است. این حرکت استراتژیک، وابستگی صنعت سرگرمی به سیاستهای انحصارگرایانه ویندوز ۱۱ و تحمیل ماژولهای امنیتی سختگیرانه نظیر TPM 2.0 را کاهش میدهد و نشان میدهد که هسته لینوکس با تکیه بر درایورهای بازمتن ولکان، از یک بستر آزمایشی به ستون فقرات گیمینگ مدرن تبدیل شده است.
۲. هشدار اضطراری سازمانهای امنیتی آمریکا؛ حملات سایبری به کنترلرهای سردخانه صنعتی میتواند آتشسوزی و فساد مواد غذایی ایجاد کند
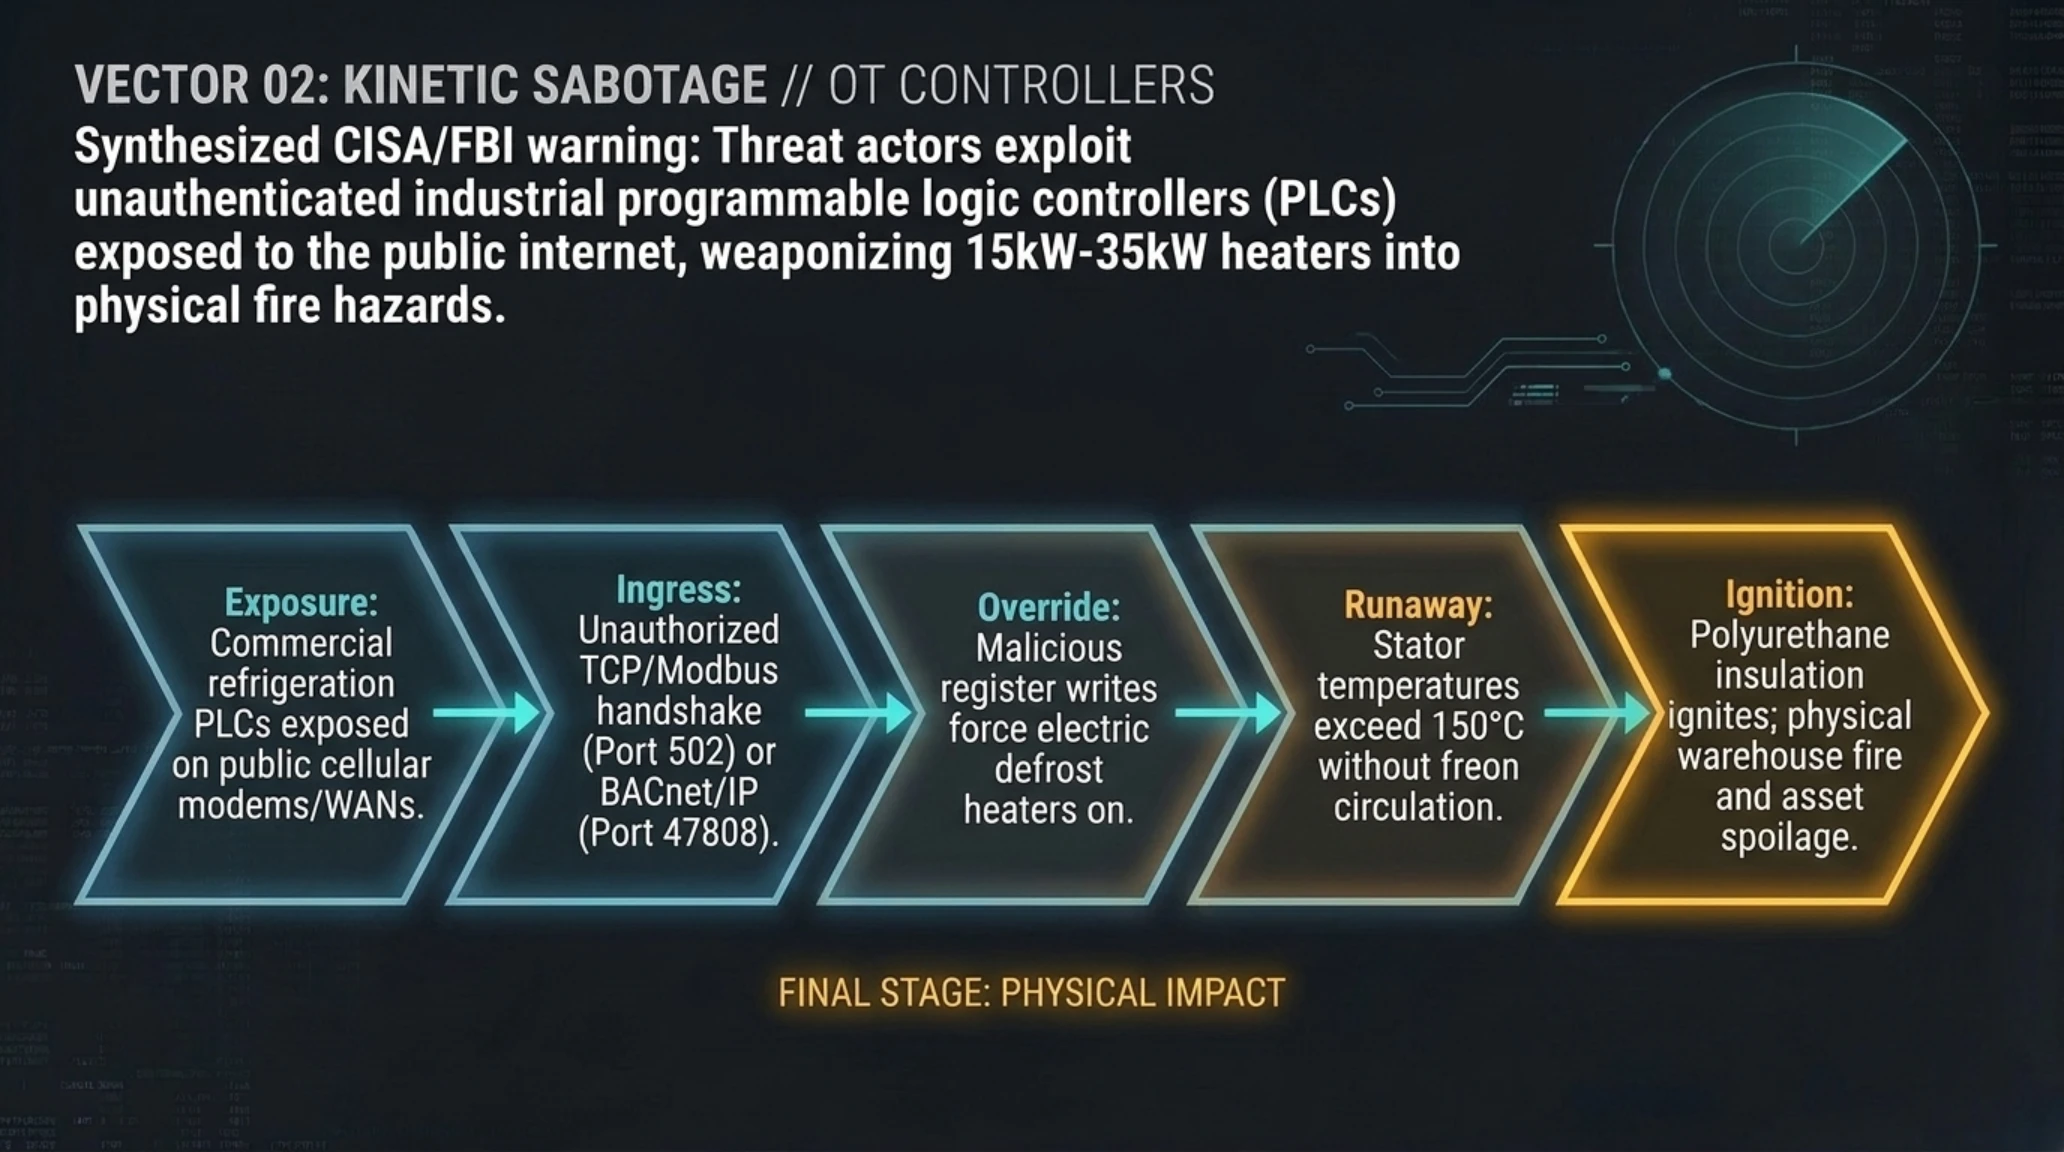
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) با همکاری اداره تحقیقات فدرال (FBI)، وزارت کشاورزی (USDA) و سازمان غذا و دارو (FDA)، ساعاتی پیش یک هشدار امنیتی اضطراری مشترک با بالاترین ضریب هوشیاری منتشر ساختند. بر اساس این مستندات رسمی، گروههای هکری پیشرفته و متصل به نهادهای دولتی خارجی، با سوءاستفاده از درگاههای متصل به اینترنت، اقدام به نفوذ گسترده به کنترلرهای دیجیتالی زنجیره سرمایش و انبارهای سردخانهای در سراسر آمریکای شمالی و بنادر صادراتی نمودهاند.
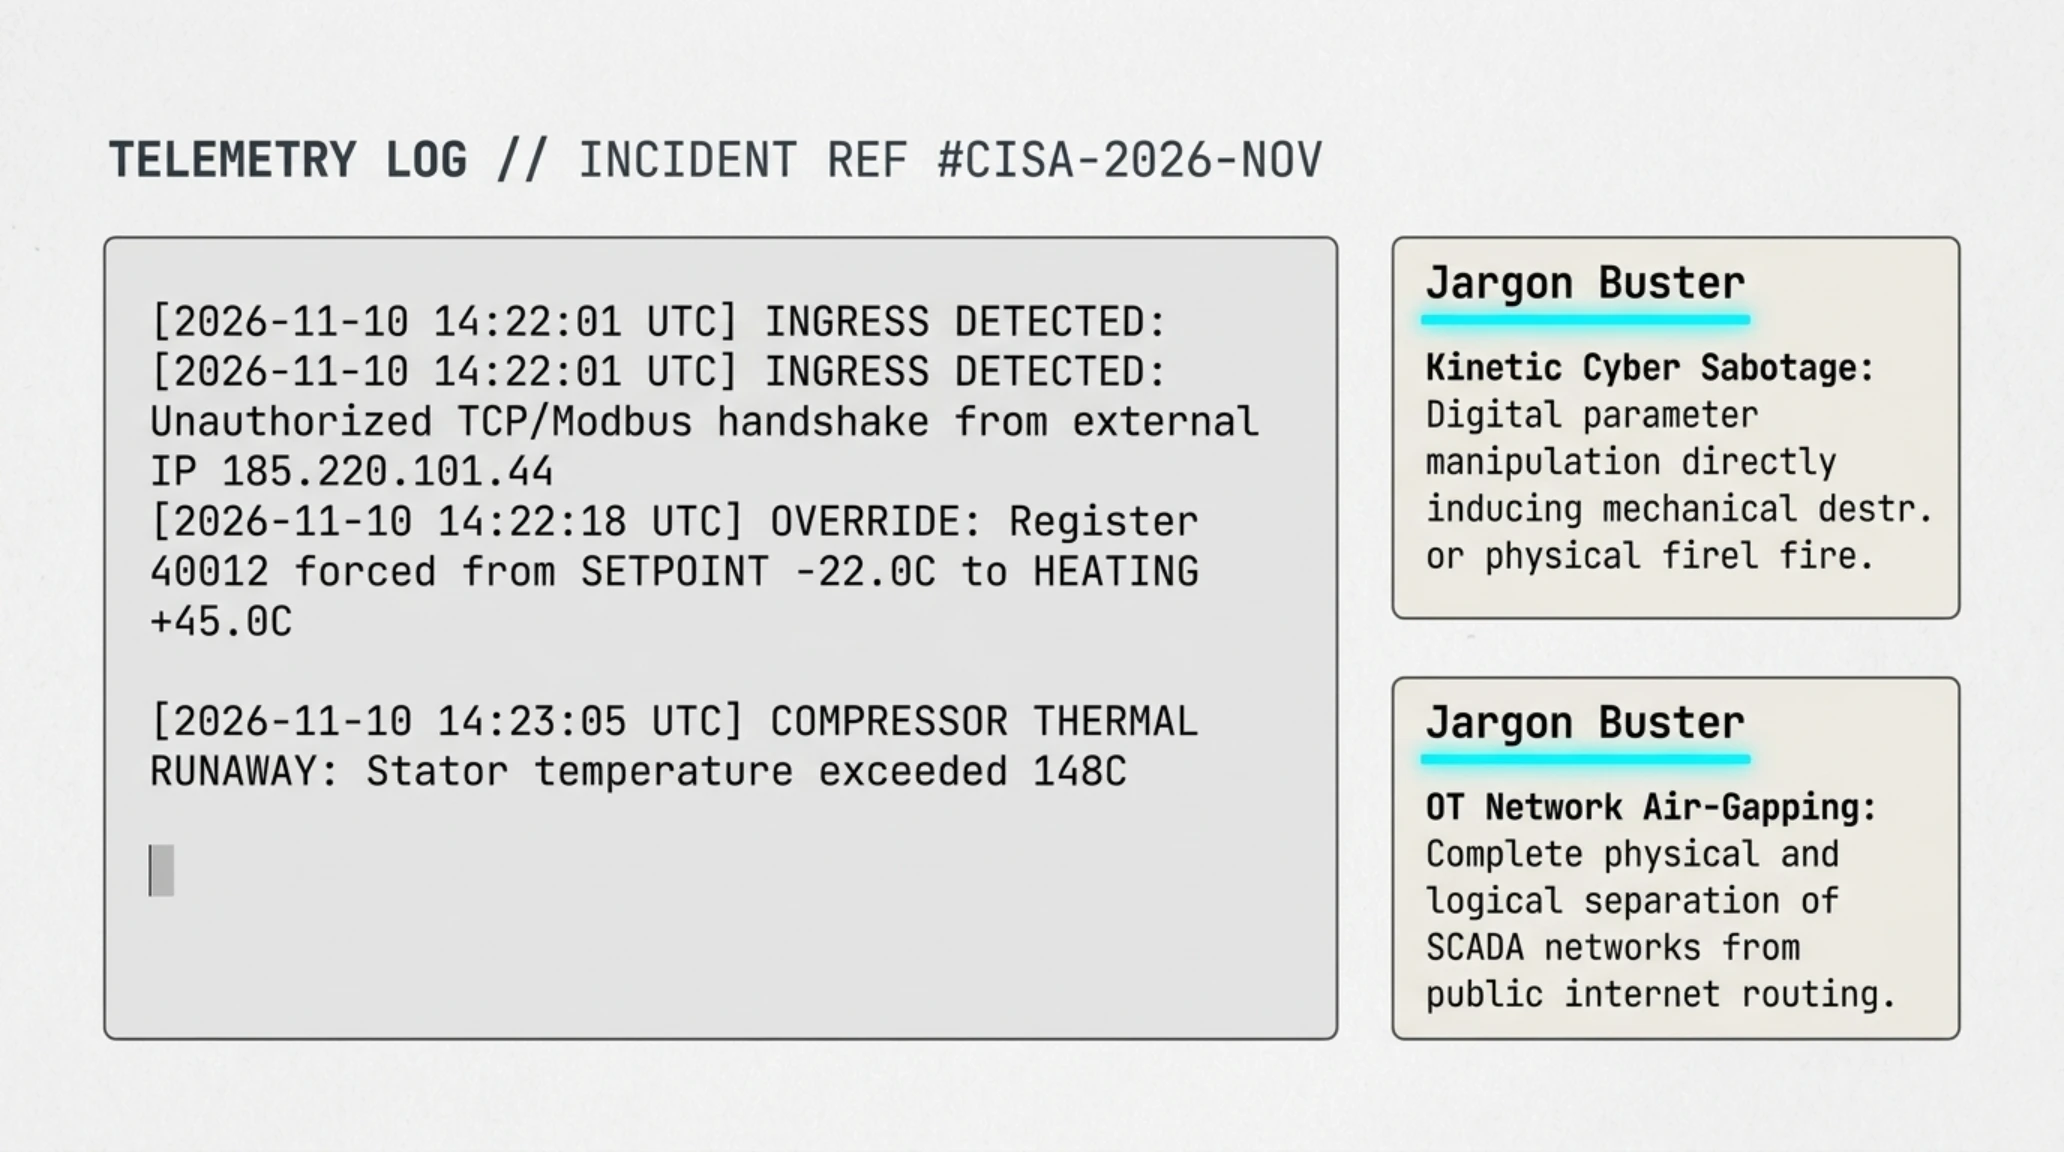
بررسیهای جرمشناسی دیجیتال اثبات کردهاند که مهاجمان پس از به دست گرفتن مدیریت این کنترلرهای صنعتی (مانند ماژولهای متصل به شبکههای SCADA و BACnet)، کدهای مخربی را تزریق میکنند که چرخههای خنککننده را متوقف ساخته و سیستمها را به صورت اجباری در حالت گرمایش ممتد یا دیفراست تهاجمی (Aggressive Defrost Cycles) قرار میدهند. این تغییر غیرمجاز نه تنها باعث داغ شدن بیش از حد کمپرسورهای صنعتی و اشتعال فیزیکی و حریق مستقیم در تأسیسات میشود، بلکه موجب فساد صدها تن مواد غذایی استراتژیک، ذخایر پلاسمای خون و داروهای بیولوژیکی حساس به دما در مقیاس صدها میلیون دلار شده است.
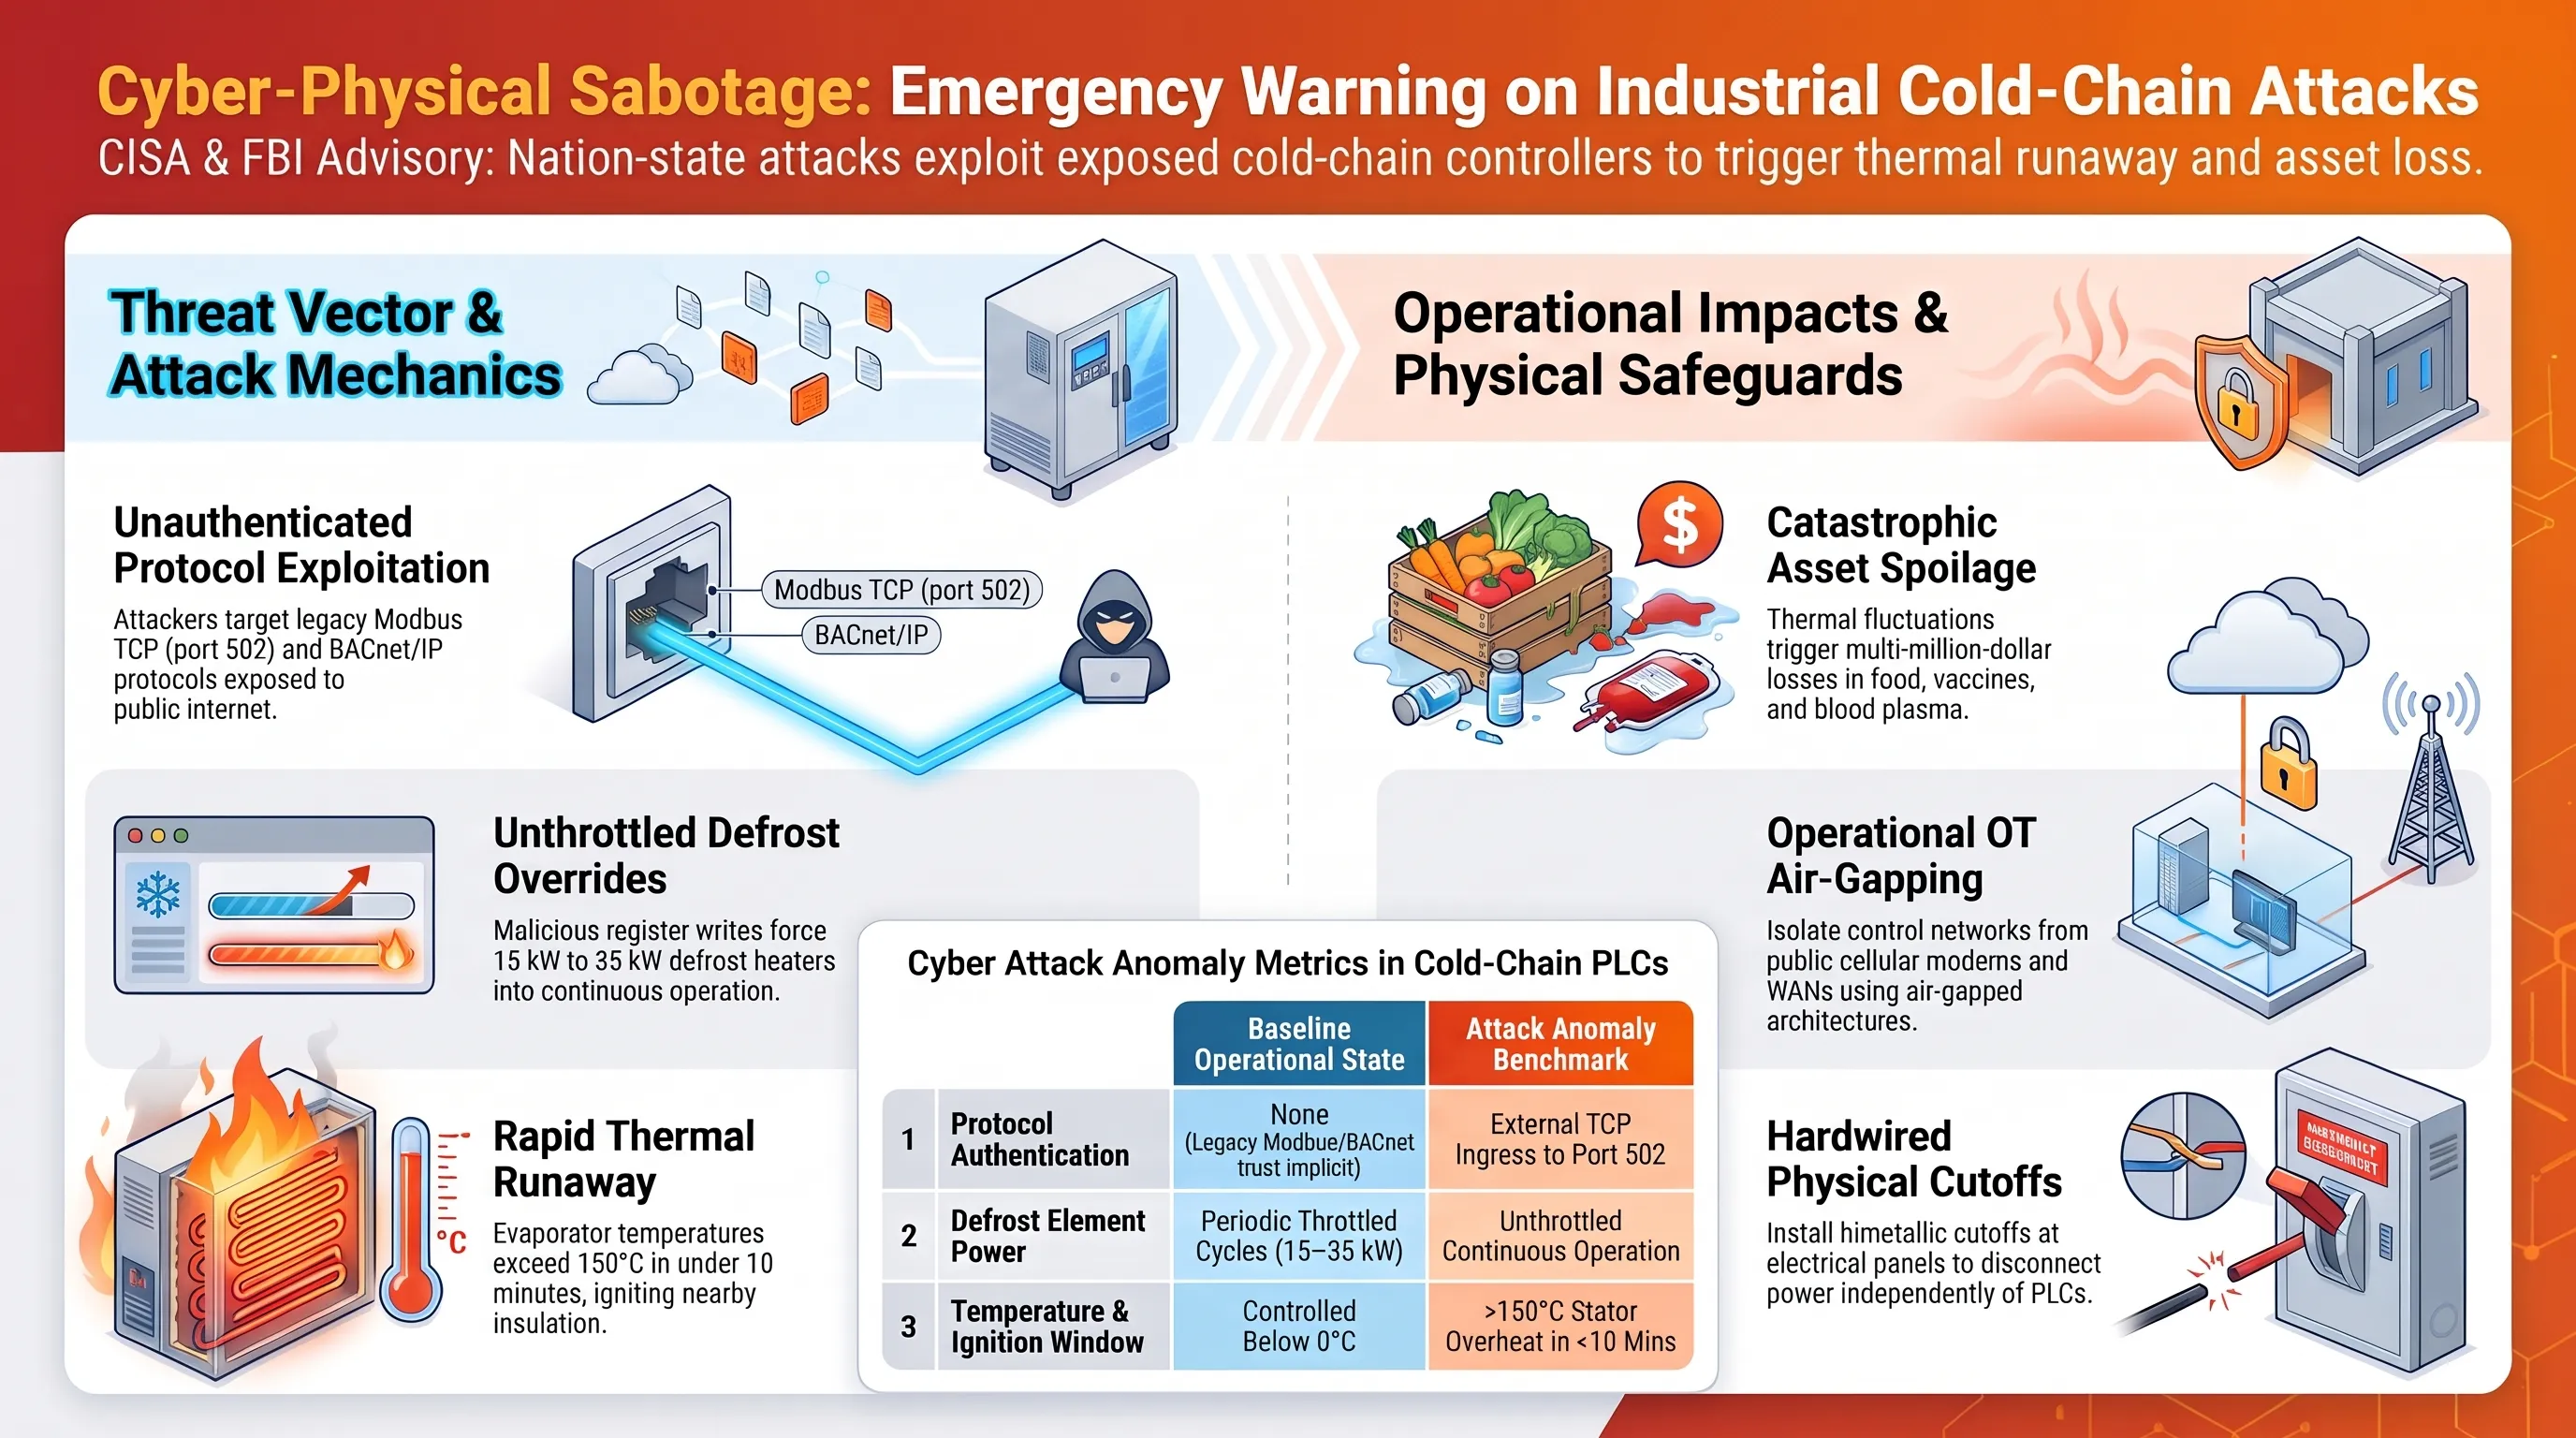
بخش عمدهای از تجهیزات آلوده، کنترلرهای سنتی بودهاند که توسط پیمانکاران محلی برای سهولت پایش از راه دور، بدون تنظیم دیوارههای آتش یا تغییر گذرواژههای پیشفرض کارخانه، به شبکه سراسری متصل شده بودند. این سهلانگاری امنیتی به عوامل مهاجم اجازه داده است تا بدون نیاز به کشف رخنههای روز-صفر پیچیده، فرمانهای افزایش دما را به صورت دستهای به صدها سردخانه همزمان ارسال کنند.
ترمینال سایبری و لاگ تلهمتری مانیتورینگ نفوذ به کنترلرهای سرمایش صنعتی
تجهیزات پایش صنعتی نشان میدهند که اگر مکانیزمهای قطع فیزیکی خودکار (Physical Interlocks) در این مراکز نصب نشده باشند، فاصله میان شروع نفوذ سایبری تا آتشسوزی فیزیکی موتورها به کمتر از ده دقیقه کاهش مییابد.
جعبه اصطلاحات تخصصی تکین // مفاهیم کلیدی پدافند سایبری زیرساختهای فیزیکی
در ادامه این گزارش، نهادهای امنیتی تأکید کردهاند که مدیران زنجیره تأمین باید فوراً اقدام به استقرار شبکههای خصوصی مجازی اختصاصی با احراز هویت چندعاملی مقاوم در برابر فیشینگ نموده و کلیه درگاههای مدیریت صنعتی را از دید موتورهای جستجوی اسکن شبکه نظیر Shodan و Censys پنهان سازند.
این بیانیه شدیداللحن نشاندهنده تغییر ماهیت تهدیدات در اکوسیستمهای پیشرفته است؛ جایی که مرزهای امنیت اطلاعاتی با آسیبهای مرگبار جهان واقعی تلاقی یافتهاند.
ویدیوی تحلیل پدافندی و شبیهسازی حریق ناشی از نفوذ به سیستمهای تبرید صنعتی ابعاد فنی این هشدار را روشنتر میسازد.
۳. رخنهپذیری بحرانی فایروالهای SonicWall؛ مهاجمان با دورزدن احراز هویت دومرحلهای وارد شبکههای خصوصی میشوند
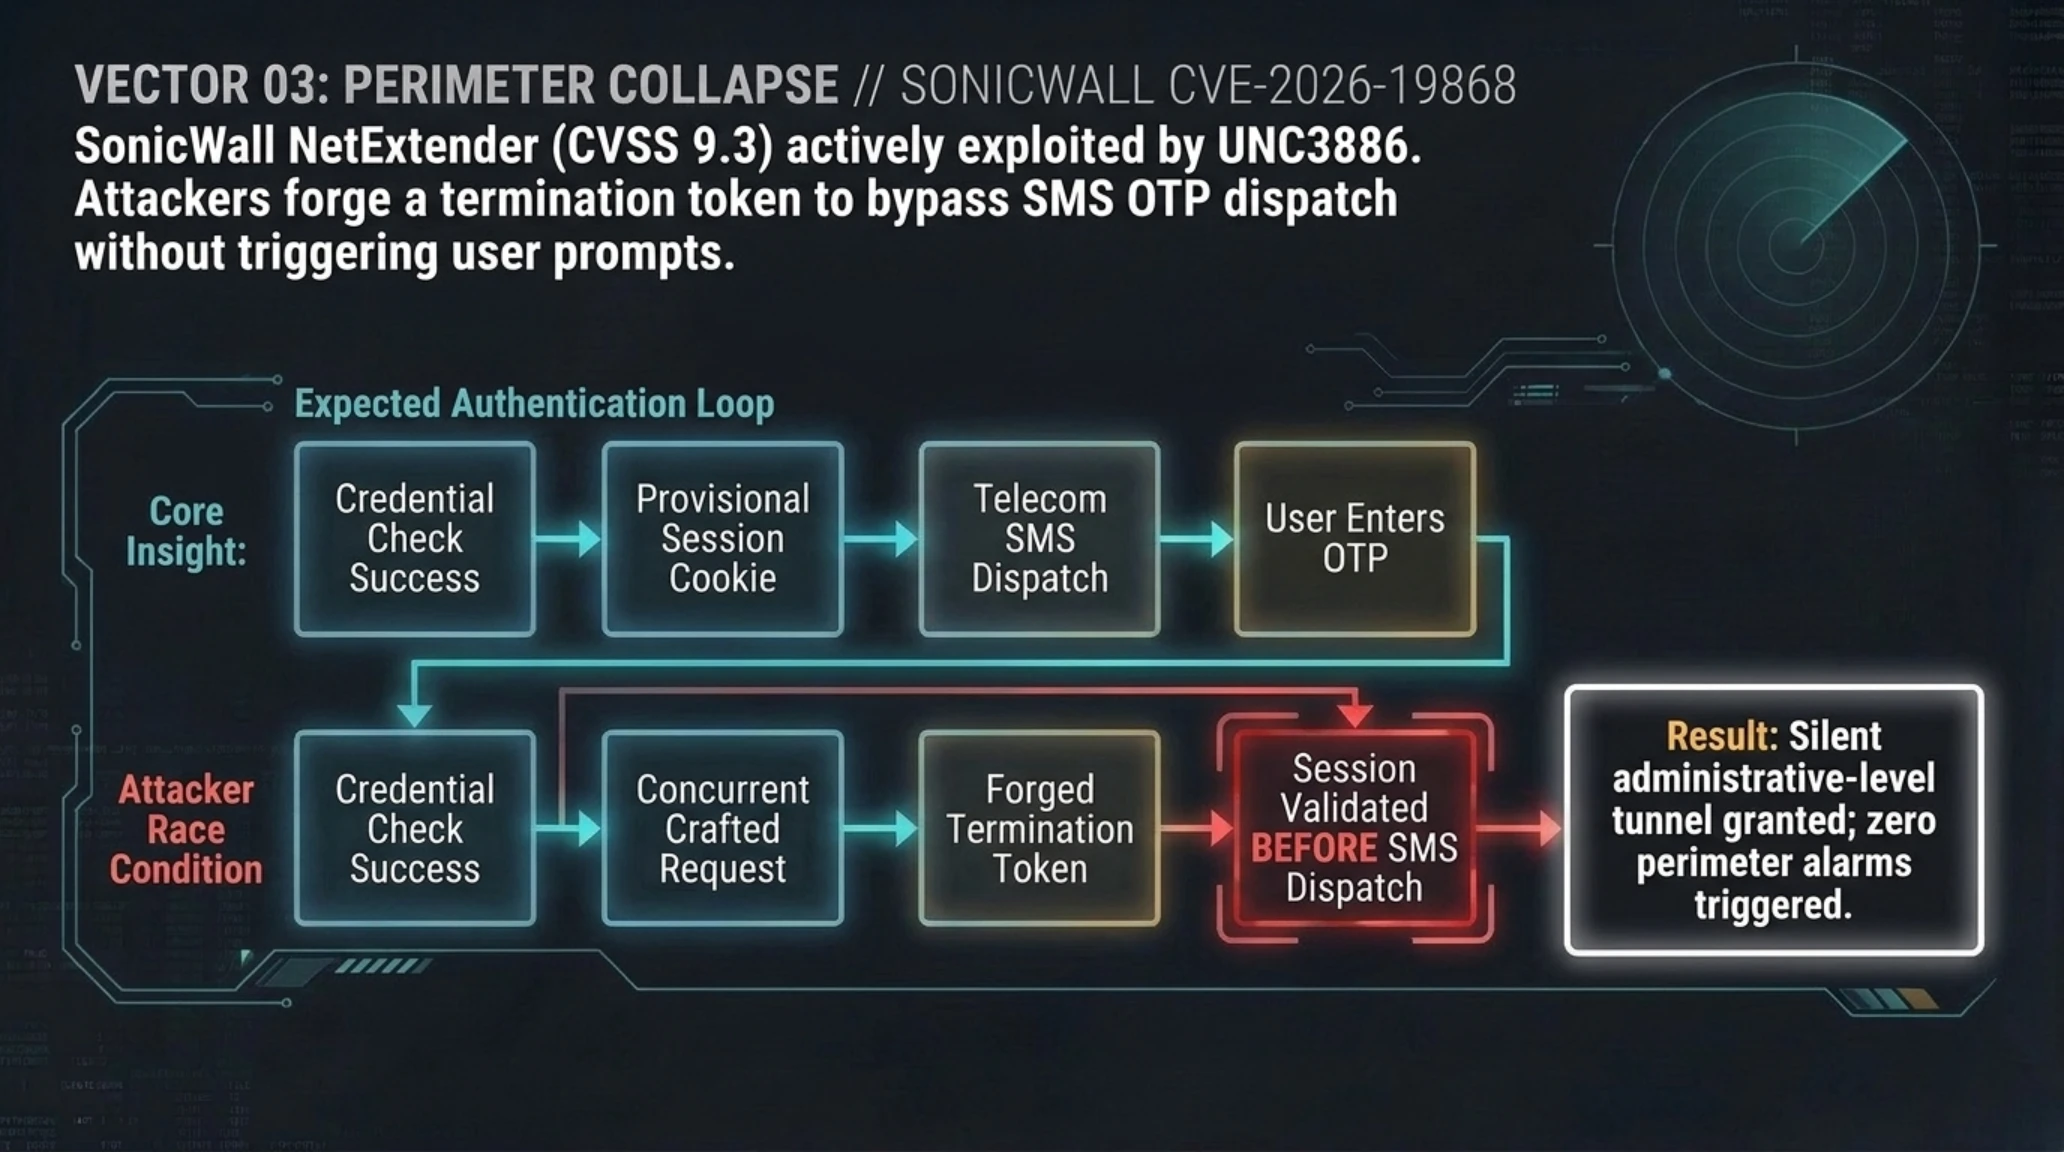
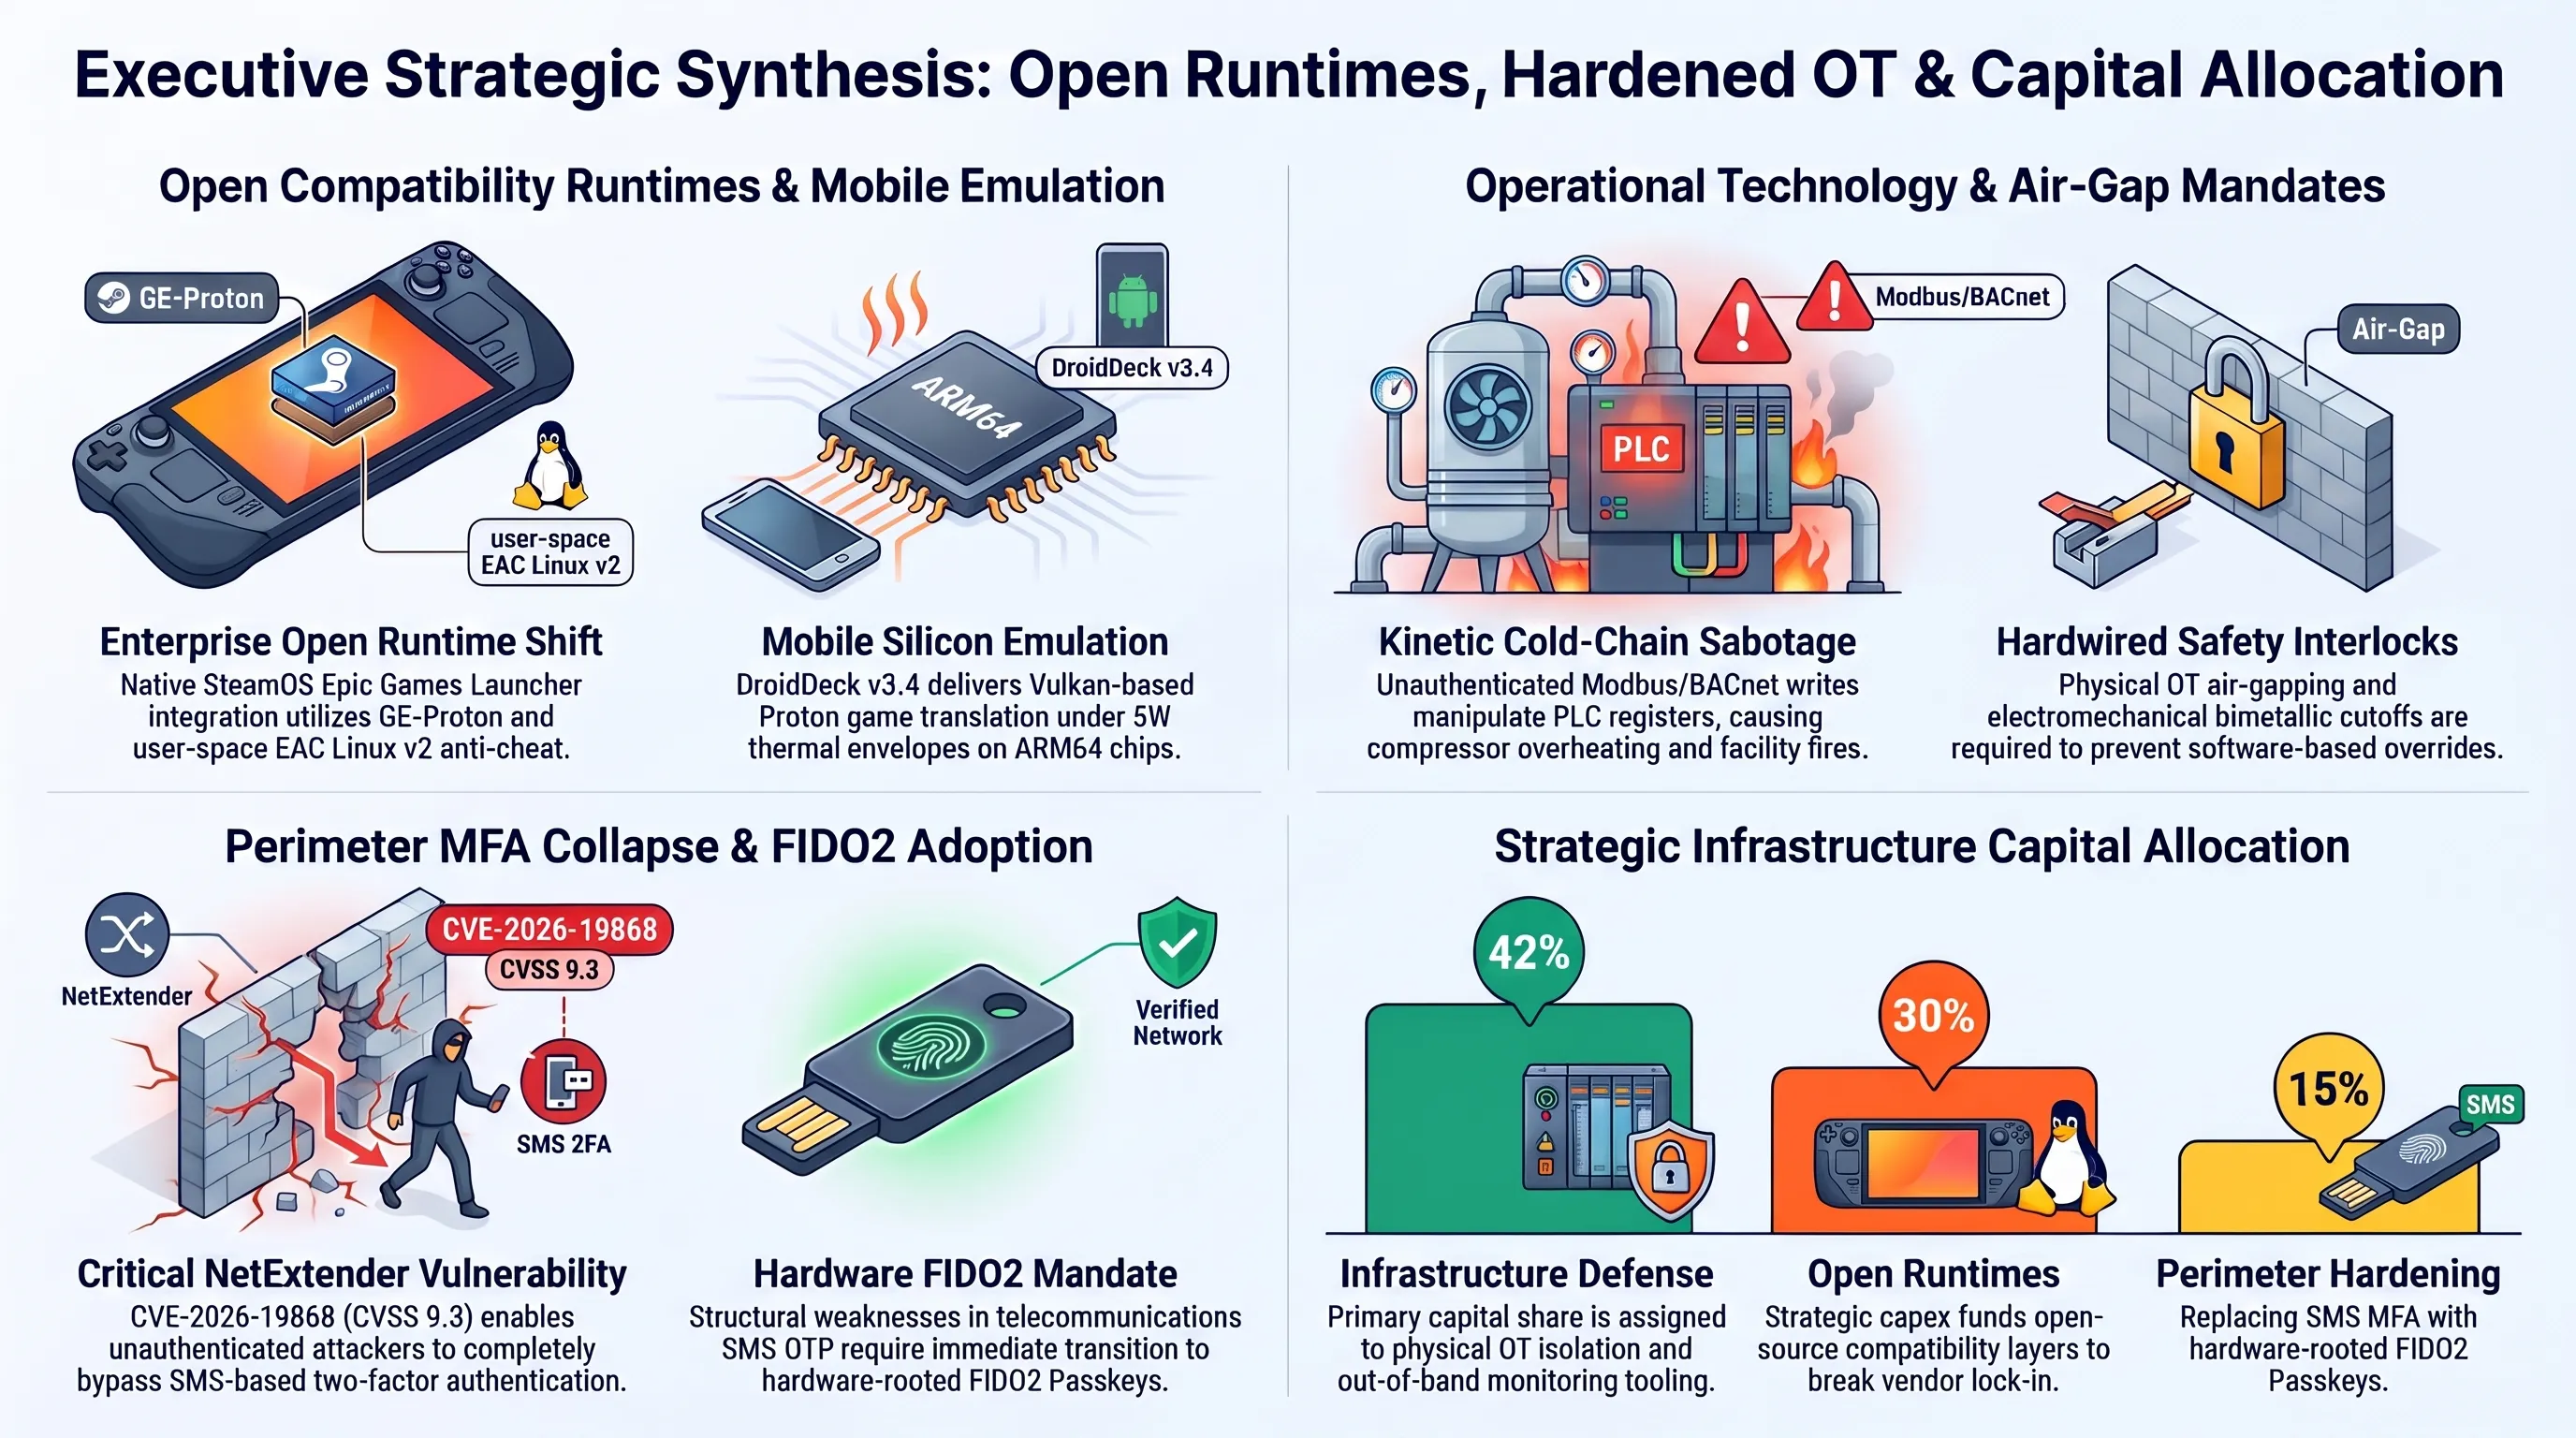
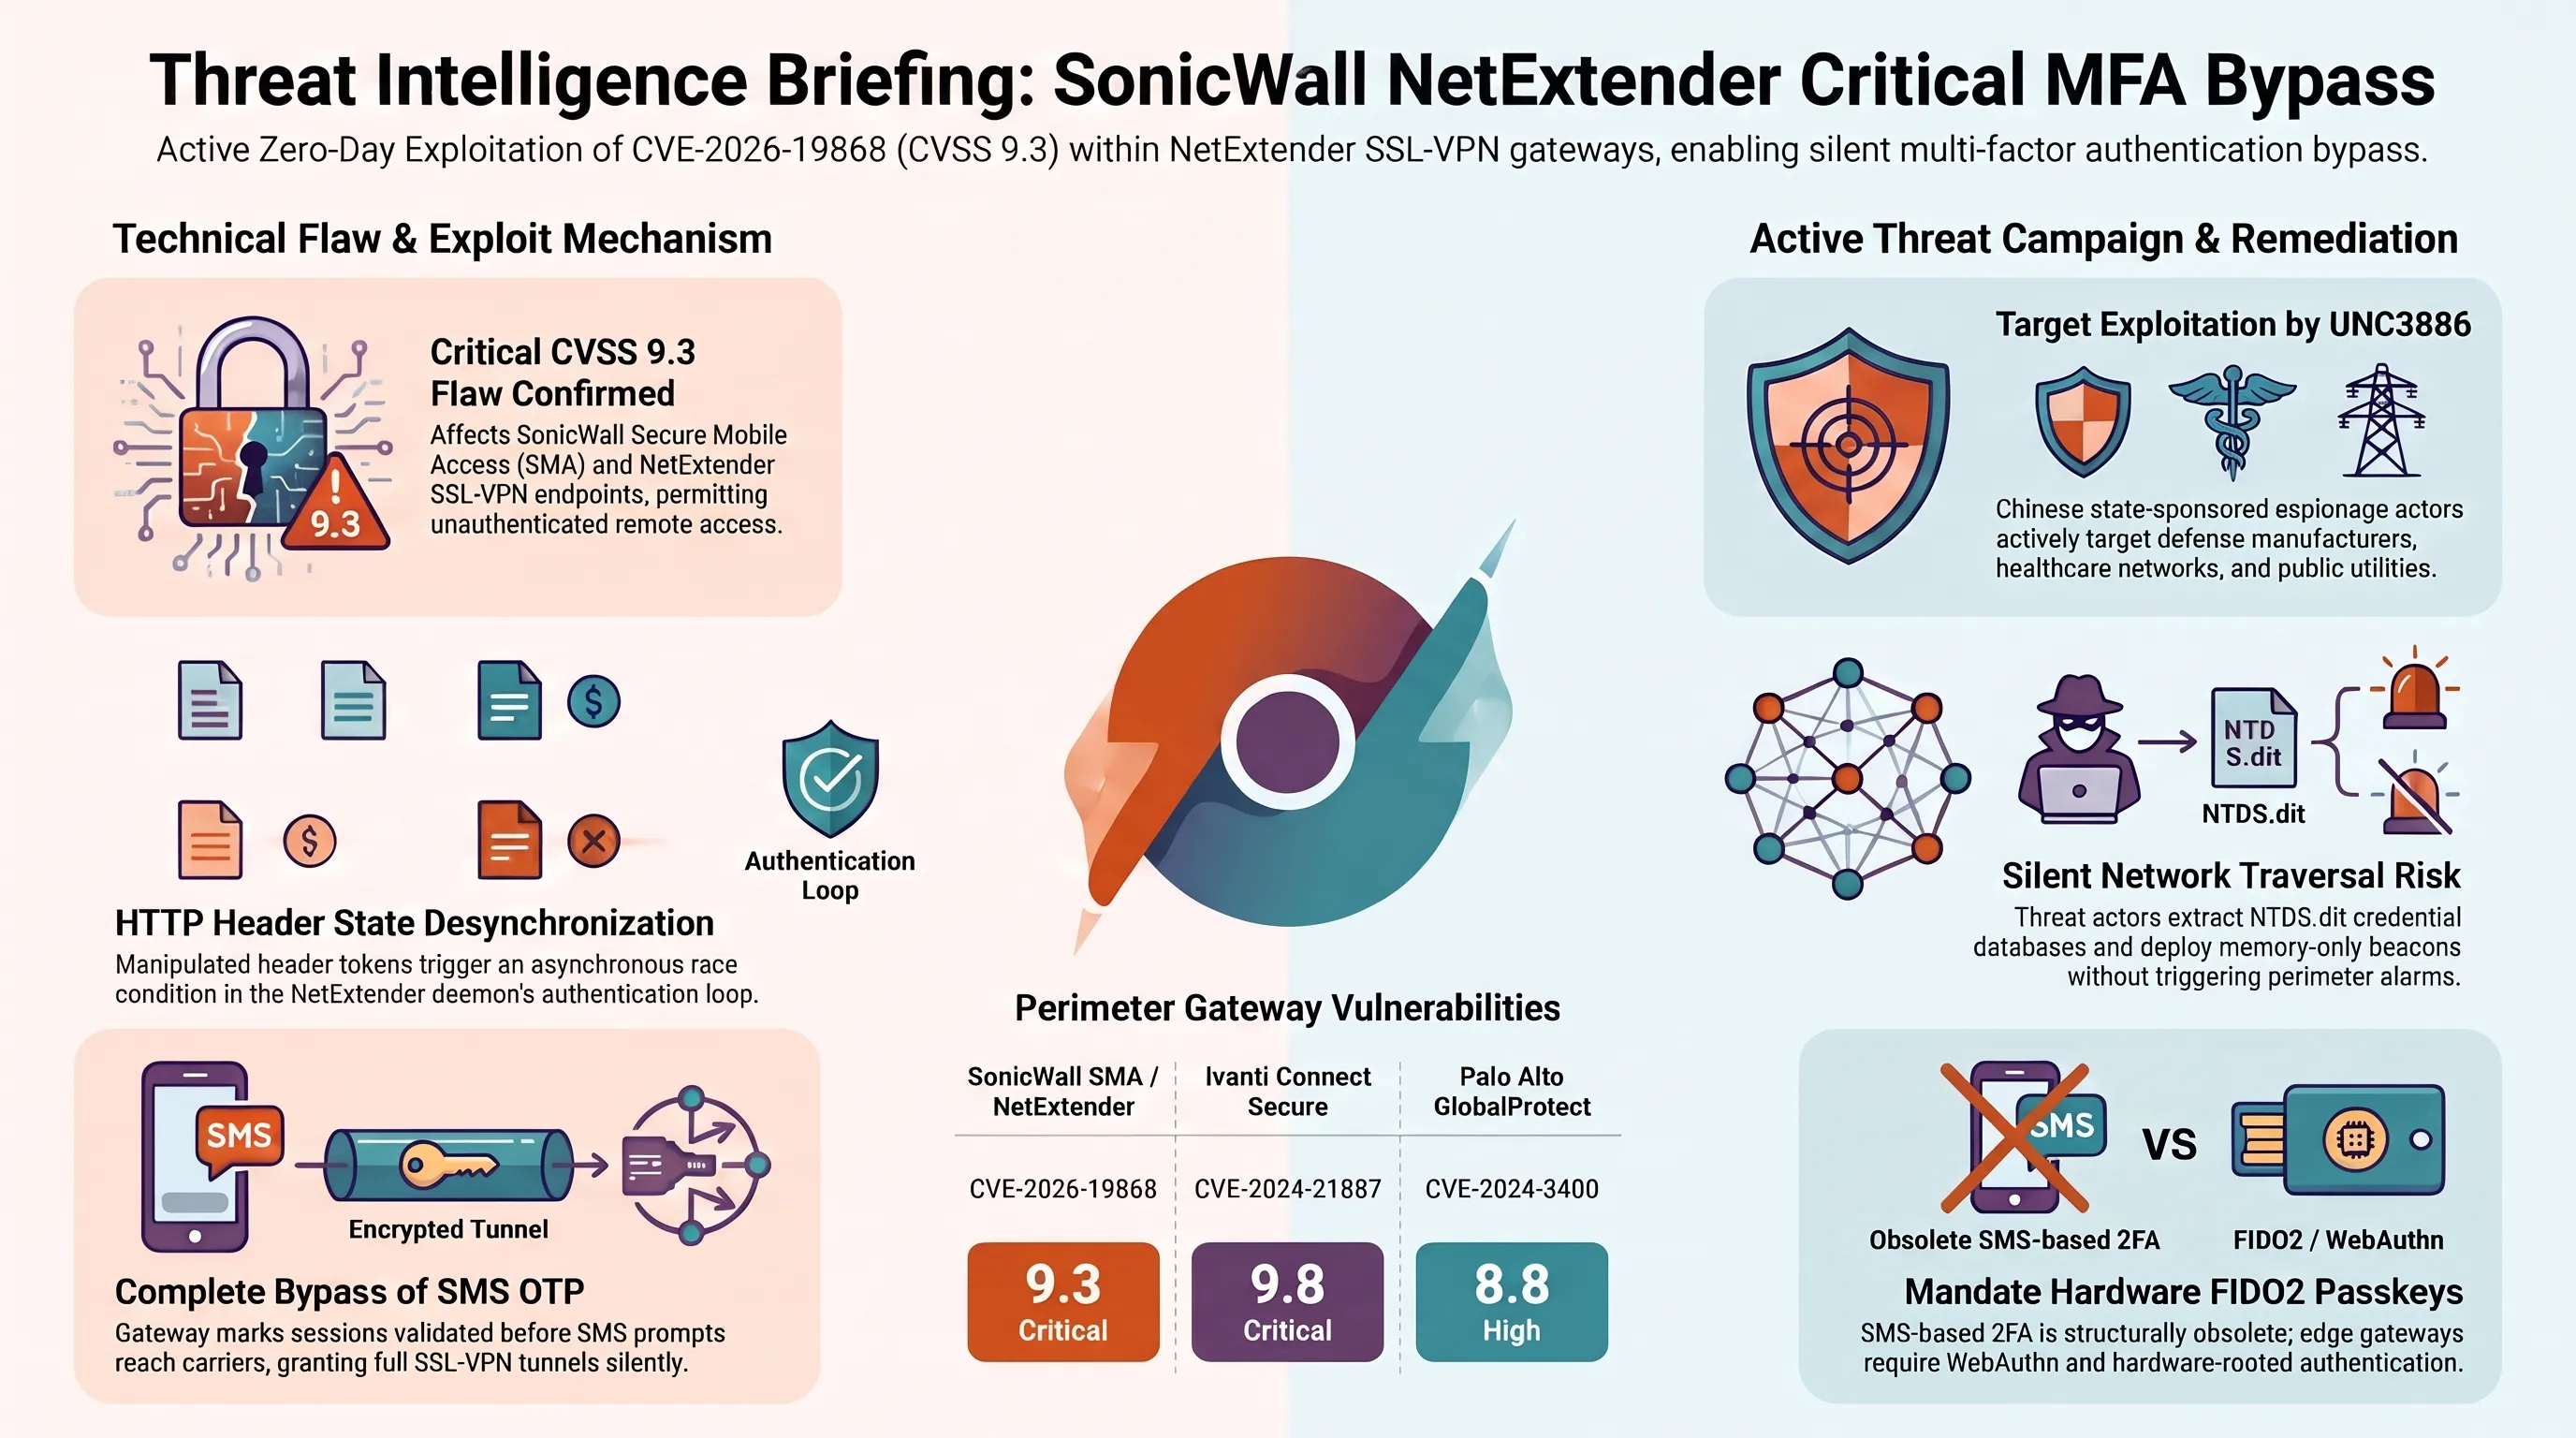
تیمهای امنیتی و شرکت سونیکوال (SonicWall) ساعاتی پیش وقوع یک فاجعه امنیتی با کد شناسایی CVE-2026-19868 و ضریب خطر ۹.۳ از ۱۰ (CVSS v3) را در فایروالها و کلاینتهای NetExtender تأیید کردند. این آسیبپذیری حیاتی که اکنون به صورت گسترده توسط گروههای هکری پیشرفته موسوم به UNC3886 (وابسته به جاسوسی سایبری چین) مورد بهرهبرداری قرار گرفته است، به مهاجمان اجازه میدهد سیستم احراز هویت دومرحلهای پیامکی (SMS MFA) را بدون نیاز به تعامل با کاربر دور بزنند.
کالبدشکافی فنی این رخنه نشان میدهد که در ماژول مدیریت احراز هویت کنترلکننده دسترسی از راه دور، یک ناهنجاری ساختاری در اعتبارسنجی پاسخهای کد یکبارمصرف (OTP) وجود دارد. مهاجم با ارسال درخواستهای جعلی دستکاریشده از طریق متغیرهای هدر کلاینت، سرور را متقاعد میسازد که فرایند تأیید پیامکی با موفقیت کامل انجام شده است. در نتیجه این حمله، هکر با داشتن یک نام کاربری و رمز عبور نشتیافته ساده، قادر به ایجاد تونل کامل VPN و ورود مستقیم به قلب شبکه محلی شرکتها بدون ارسال هیچ کدی به تلفن همراه ادمین شبکه خواهد بود.
مرکز تحقیقاتی امنیت سایبری Mandiant گزارش داده است که دهها سازمان دولتی، ارائهدهندگان خدمات سلامت و شرکتهای زنجیره دفاعی در سراسر جهان قربانی این رخنه شدهاند. مهاجمان پس از استقرار در شبکه، از دسترسی معتبر VPN برای استخراج دادههای طبقهبندیشده و تزریق باجافزار استفاده کردهاند، بدون اینکه سامانههای تشخیص نفوذ هشداری صادر کنند.
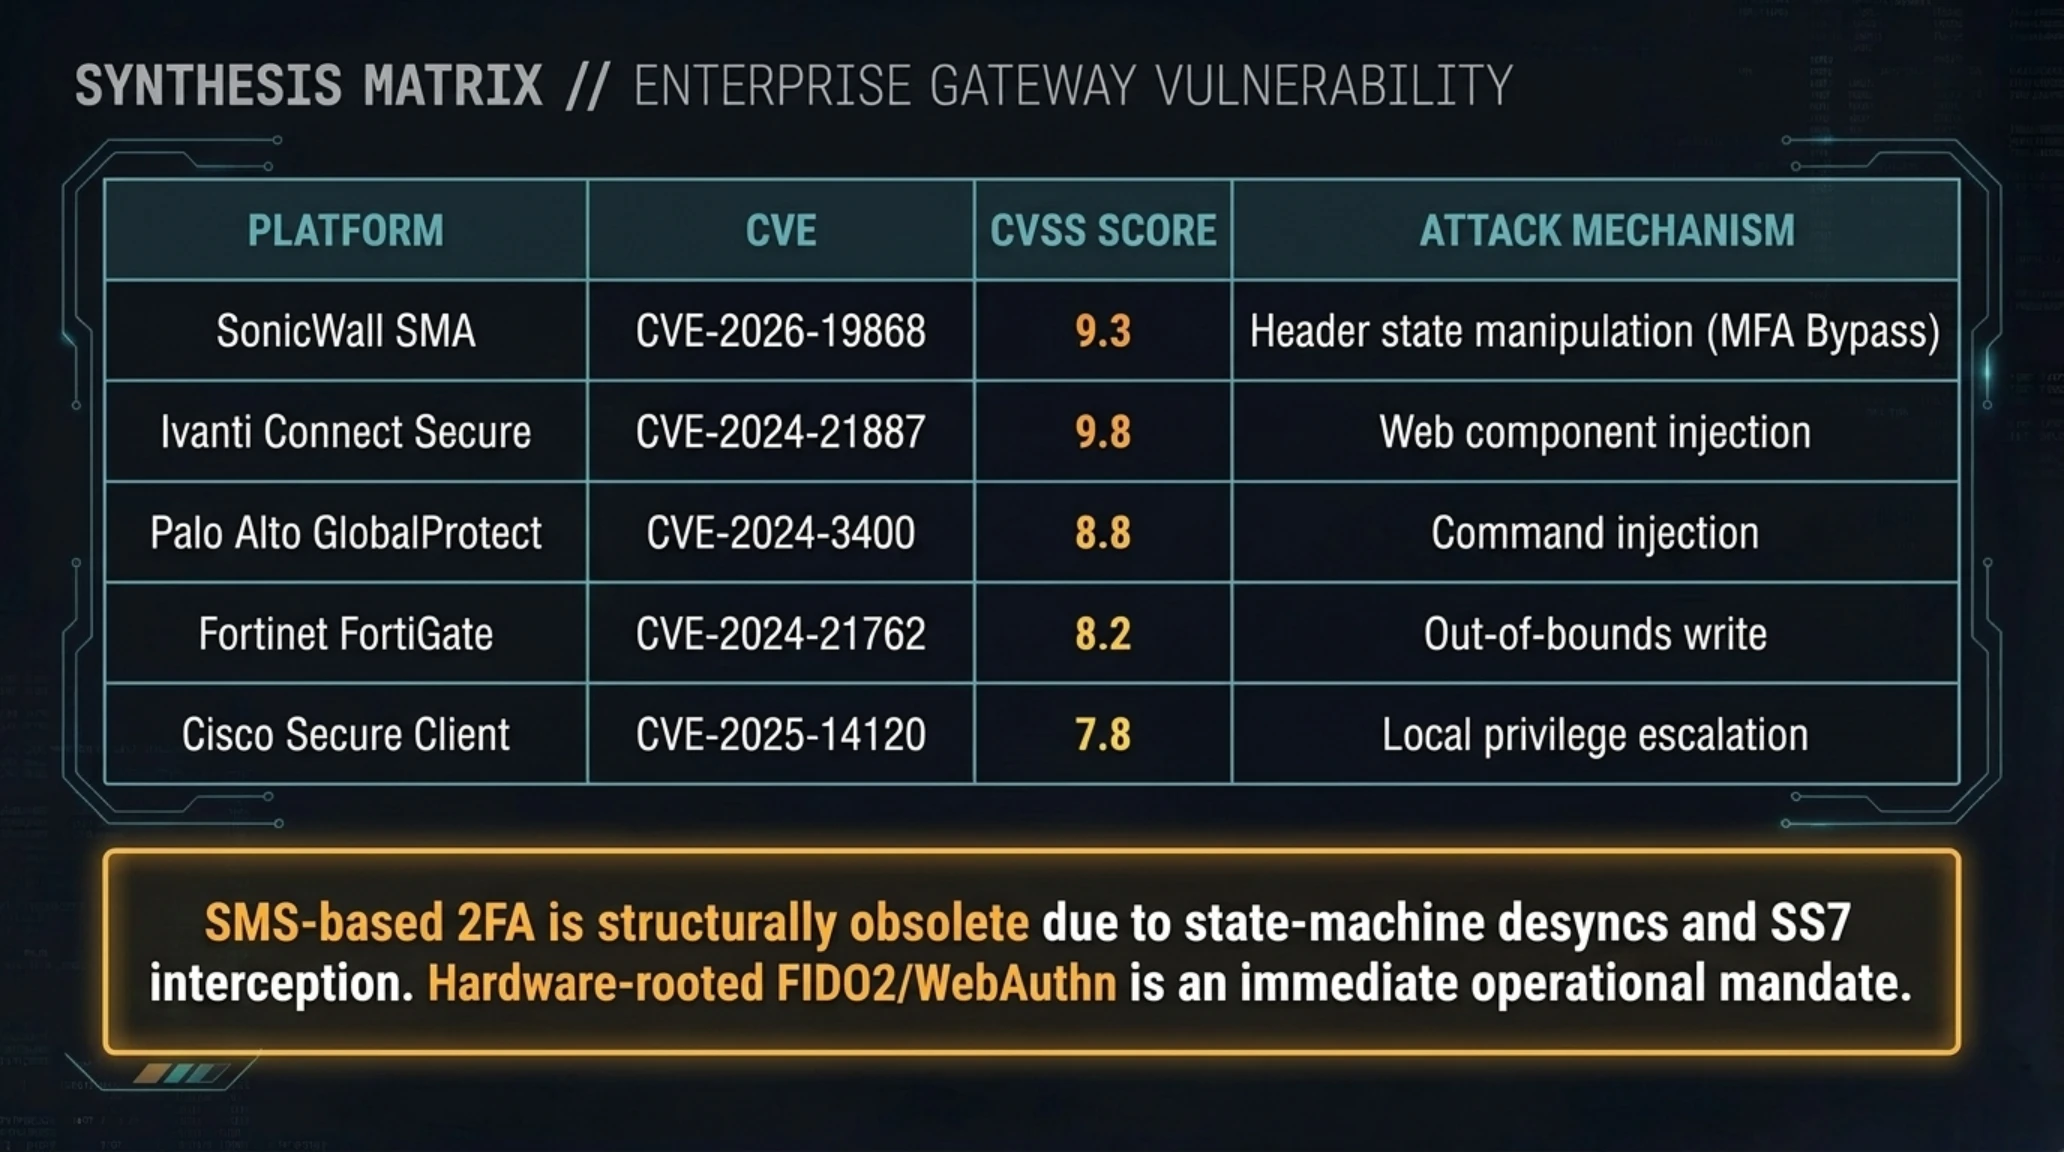
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک آسیبپذیریهای حاد لبه شبکه
| پلتفرم شبکه | شناسه آسیبپذیری | امتیاز شدت (CVSS) | روش حمله و اثر نفوذ |
|---|---|---|---|
| SonicWall SMA / NetExtender | CVE-2026-19868 | 9.3 بحرانی | دورزدن احراز هویت دومرحلهای پیامکی و ورود به VPN |
| Fortinet FortiGate | CVE-2024-21762 | 8.2 بالا | اجرای کد از راه دور از طریق سرریز بافر در SSL-VPN |
| Palo Alto GlobalProtect | CVE-2024-3400 | 8.8 بالا | تزریق دستورات سطح ریشه در سیستمعامل PAN-OS |
| Ivanti Connect Secure | CVE-2024-21887 | 9.8 بحرانی | دورزدن کامل دروازه وب و اجرای شل معکوس بدون لاگ |
| Cisco Secure Client | CVE-2025-11204 | 7.9 متوسط | دستکاری مسیر فایل و بارگذاری کتابخانه DLL آلوده |
شرکت سونیکوال از کلیه مشتریان تجاری خود خواسته است تا وصلههای امنیتی اضطراری را بلافاصله نصب نموده و اتکای سازمانی به پیامک را به نفع پروتکلهای FIDO2 و کلیدهای سختافزاری Passkey پایان دهند.
۴. جراحی ساختاری در اکوسیستم سولانا؛ تصویب حذف قابلیت Durable Nonces پس از هک ۲۷۰ میلیون دلاری
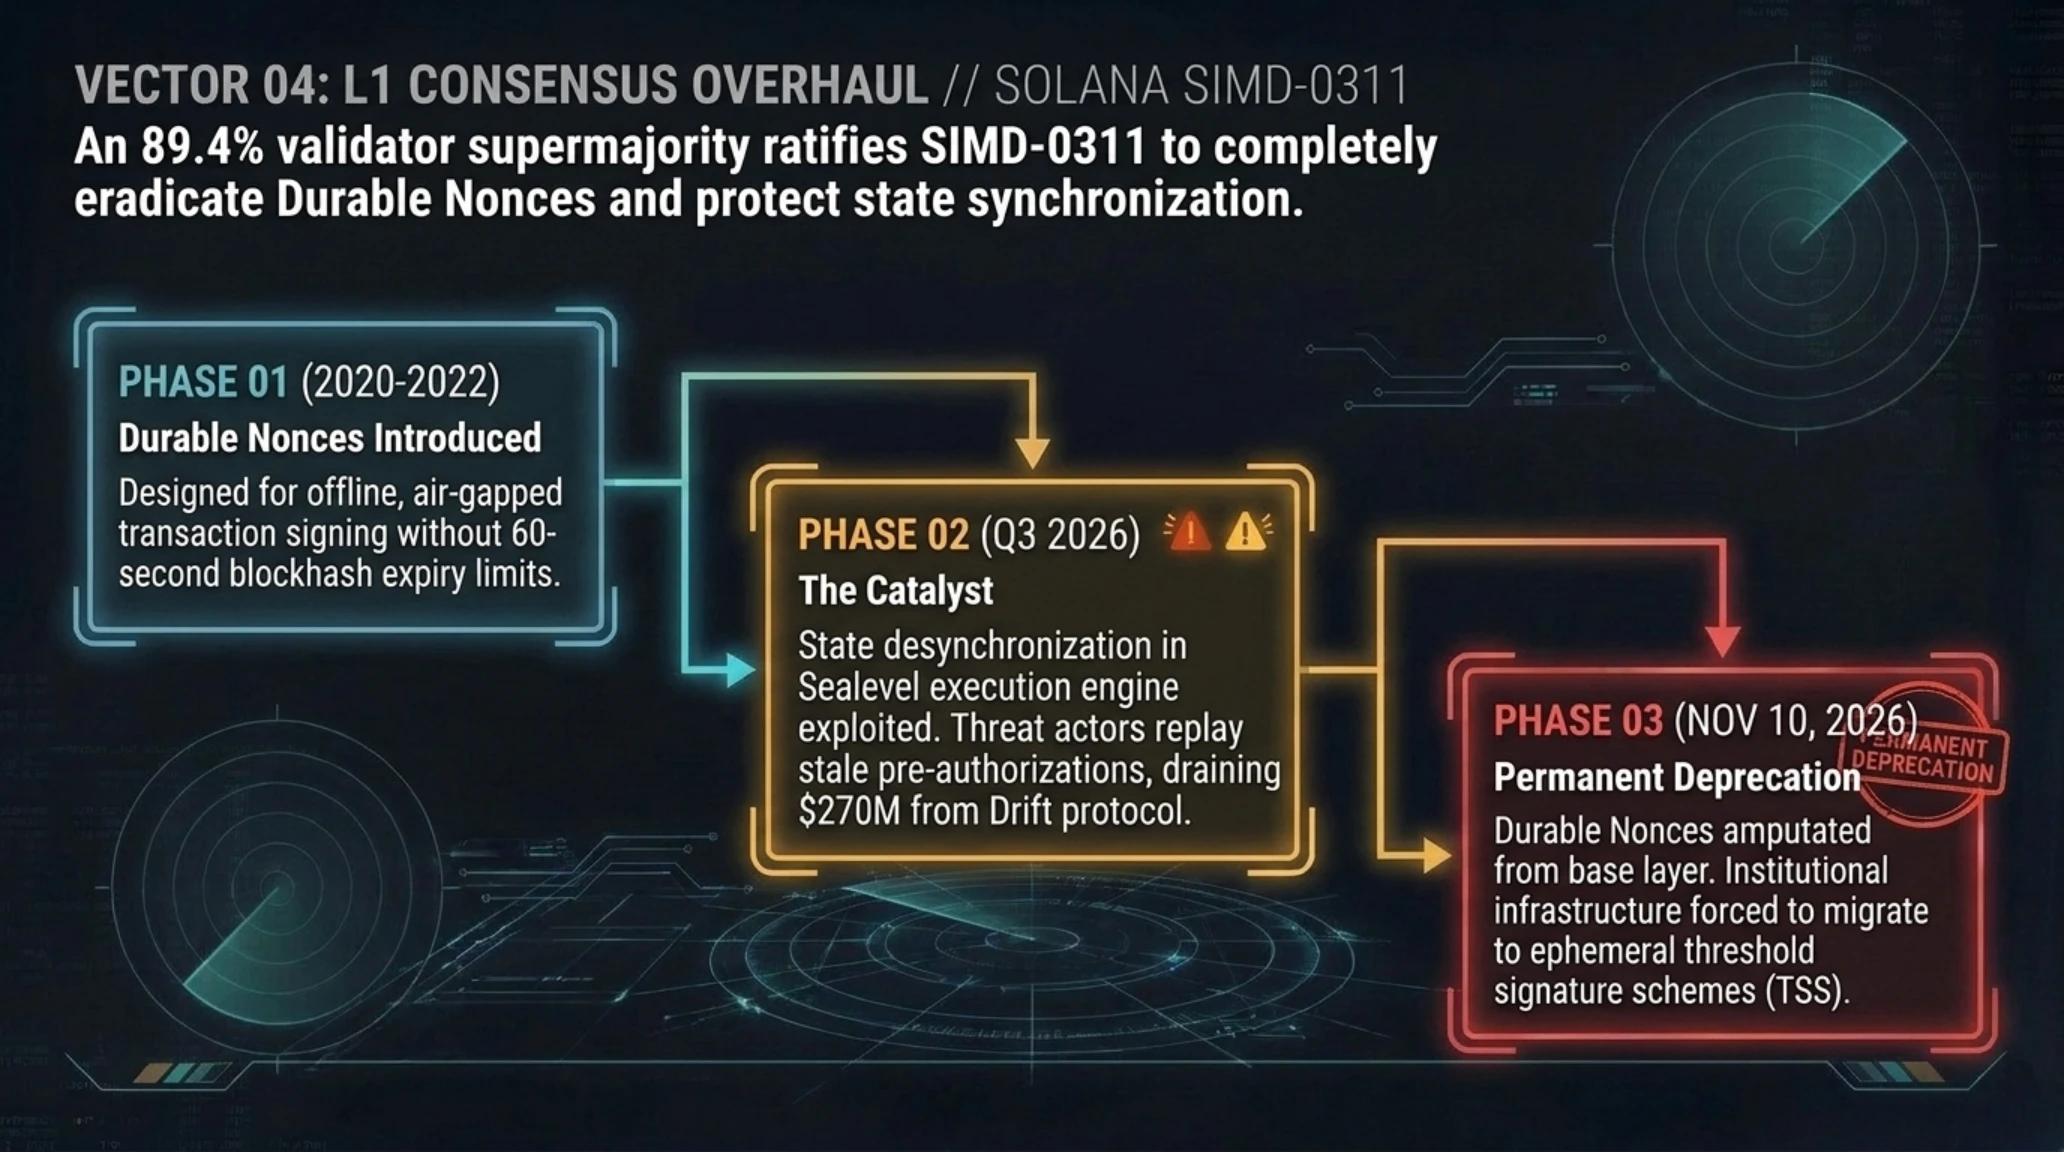
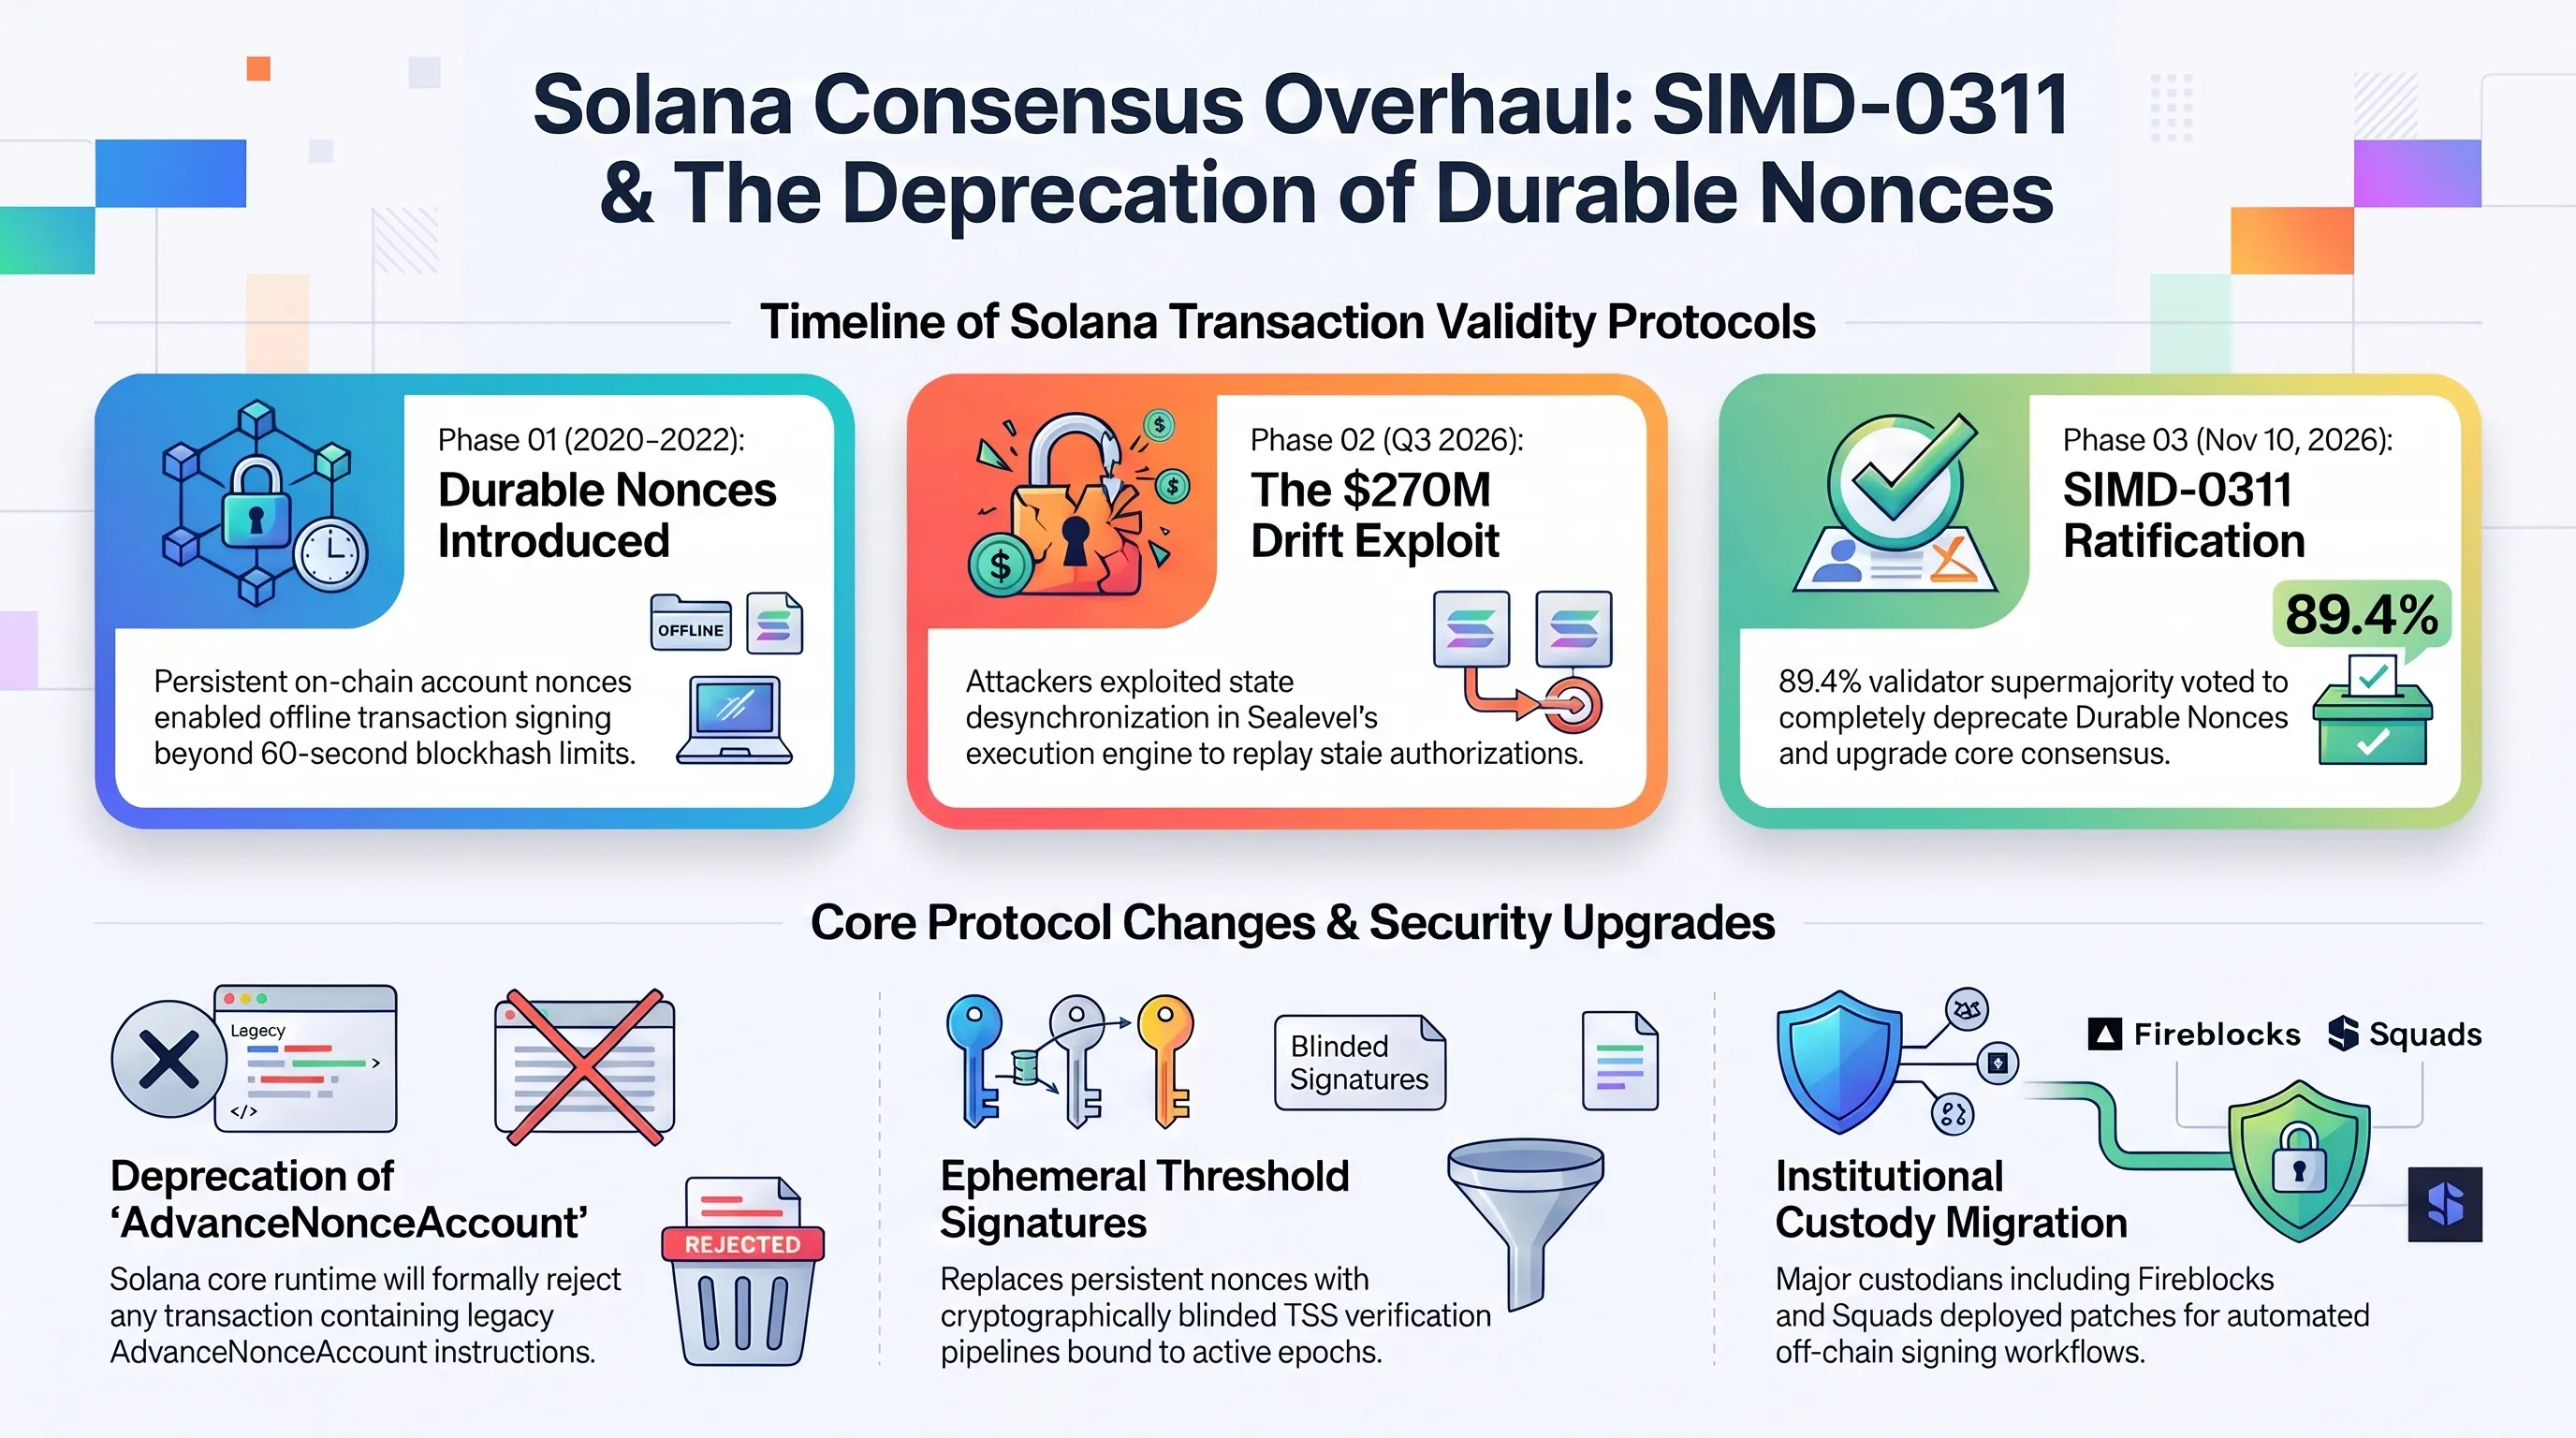
توسعهدهندگان ارشد بنیاد سولانا و جامعه اعتبارسنجهای این شبکه، با اکثریت آرای موافق طرح بهبود SIMD-0311 را به تصویب رساندند که بر اساس آن، قابلیت پرسابقه «Durable Nonces» به طور دائمی و غیرقابلبازگشت از پروتکل سولانا حذف خواهد شد. این جراحی سنگین درونشبکهای، واکنشی مستقیم و اضطراری به سرقت تاریخی ۲۷۰ میلیون دلاری از پلتفرم معاملاتی Drift است که امنیت قراردادهای مشتقه در این بلاکچین را زیر سوال برده بود.
قابلیت Durable Nonces در ابتدا با این هدف طراحی شده بود که به خزانههای رمزارزی، پلتفرمهای نهادی و امضاکنندگان چندامضایی (Multisig) امکان دهد تراکنشهای پیچیده را به صورت آفلاین بدون نگرانی از اتمام طول عمر بلاکهش امضا کرده و روزها یا هفتهها بعد روی زنجیره ارسال نمایند. اما در جریان هک پلتفرم Drift، هکرها موفق شدند با فریب شورای امنیت و اعضای حاکمیتی، مجموعهای از تراکنشهای نانسدار پیشامضاشده را استخراج کرده و سپس با تغییر عامدانه پارامترهای قیمتی اوراکل در یک لحظه از پیشتعیینشده، بیش از ۲۷۰ میلیون دلار از داراییهای خزانهداری را به سرقت ببرند.
بر اساس مستندات فنی ارائهشده توسط مهندسان هسته سولانا، این ویژگی ساختاری نه تنها بستری برای حملات بازآرایی تراکنشها (Re-org Attacks) و فرانترانینگ غیرقابلپیشبینی ایجاد میکرد، بلکه فرآیند همگامسازی اعتبارسنجها را در ترافیکهای سنگین شبکه تا ۱۸ درصد دچار افت راندمان میساخت. حذف این قابلیت از مه ۲۰۲۷ به صورت اجباری اعمال خواهد شد و کلیه صرافیها و متولیان نگهداری داراییها موظف هستند زیرساختهای امضای آفلاین خود را به سیستمهای تراکنش موقت ارتقا دهند.
دماسنج احساسات بازار و منحنی پذیرش فناوری // ارزیابی جامعه توسعهدهندگان سولانا
این تصمیم نشاندهنده تغییر دکترین بلاکچینهای لایه اول پس از رویدادهای سرقت کلان است؛ جایی که سازگاری با کدهای موروثی قربانی استحکام پروتکل در برابر حملات پیشبینینشده میشود.
۵. پایان کار استخر استخراج بایننس در ۱۰ نوامبر؛ سقوط هشریت تا استخراج تنها ۱ بلوک بیتکوین در یک هفته
صرافی بینالمللی بایننس (Binance) رسماً در بیانیهای عملیاتی اعلام کرد که استخر استخراج بیتکوین خود موسوم به Binance Pool را که از آوریل ۲۰۲۰ به عنوان یکی از بازیگران محوری هشریت جهانی فعالیت میکرد، امروز سهشنبه ۱۰ نوامبر ۲۰۲۶ ساعت ۰۷:۰۰ به وقت جهانی (UTC) برای همیشه تعطیل میکند. به همراه تعطیلی این استخر، کلیه خدمات جانبی شامل سرویس شتابدهنده تراکنشها (Transaction Accelerator) و خدمات ماینینگ ابری (Cloud Mining) نیز به پایان خط رسیدهاند.
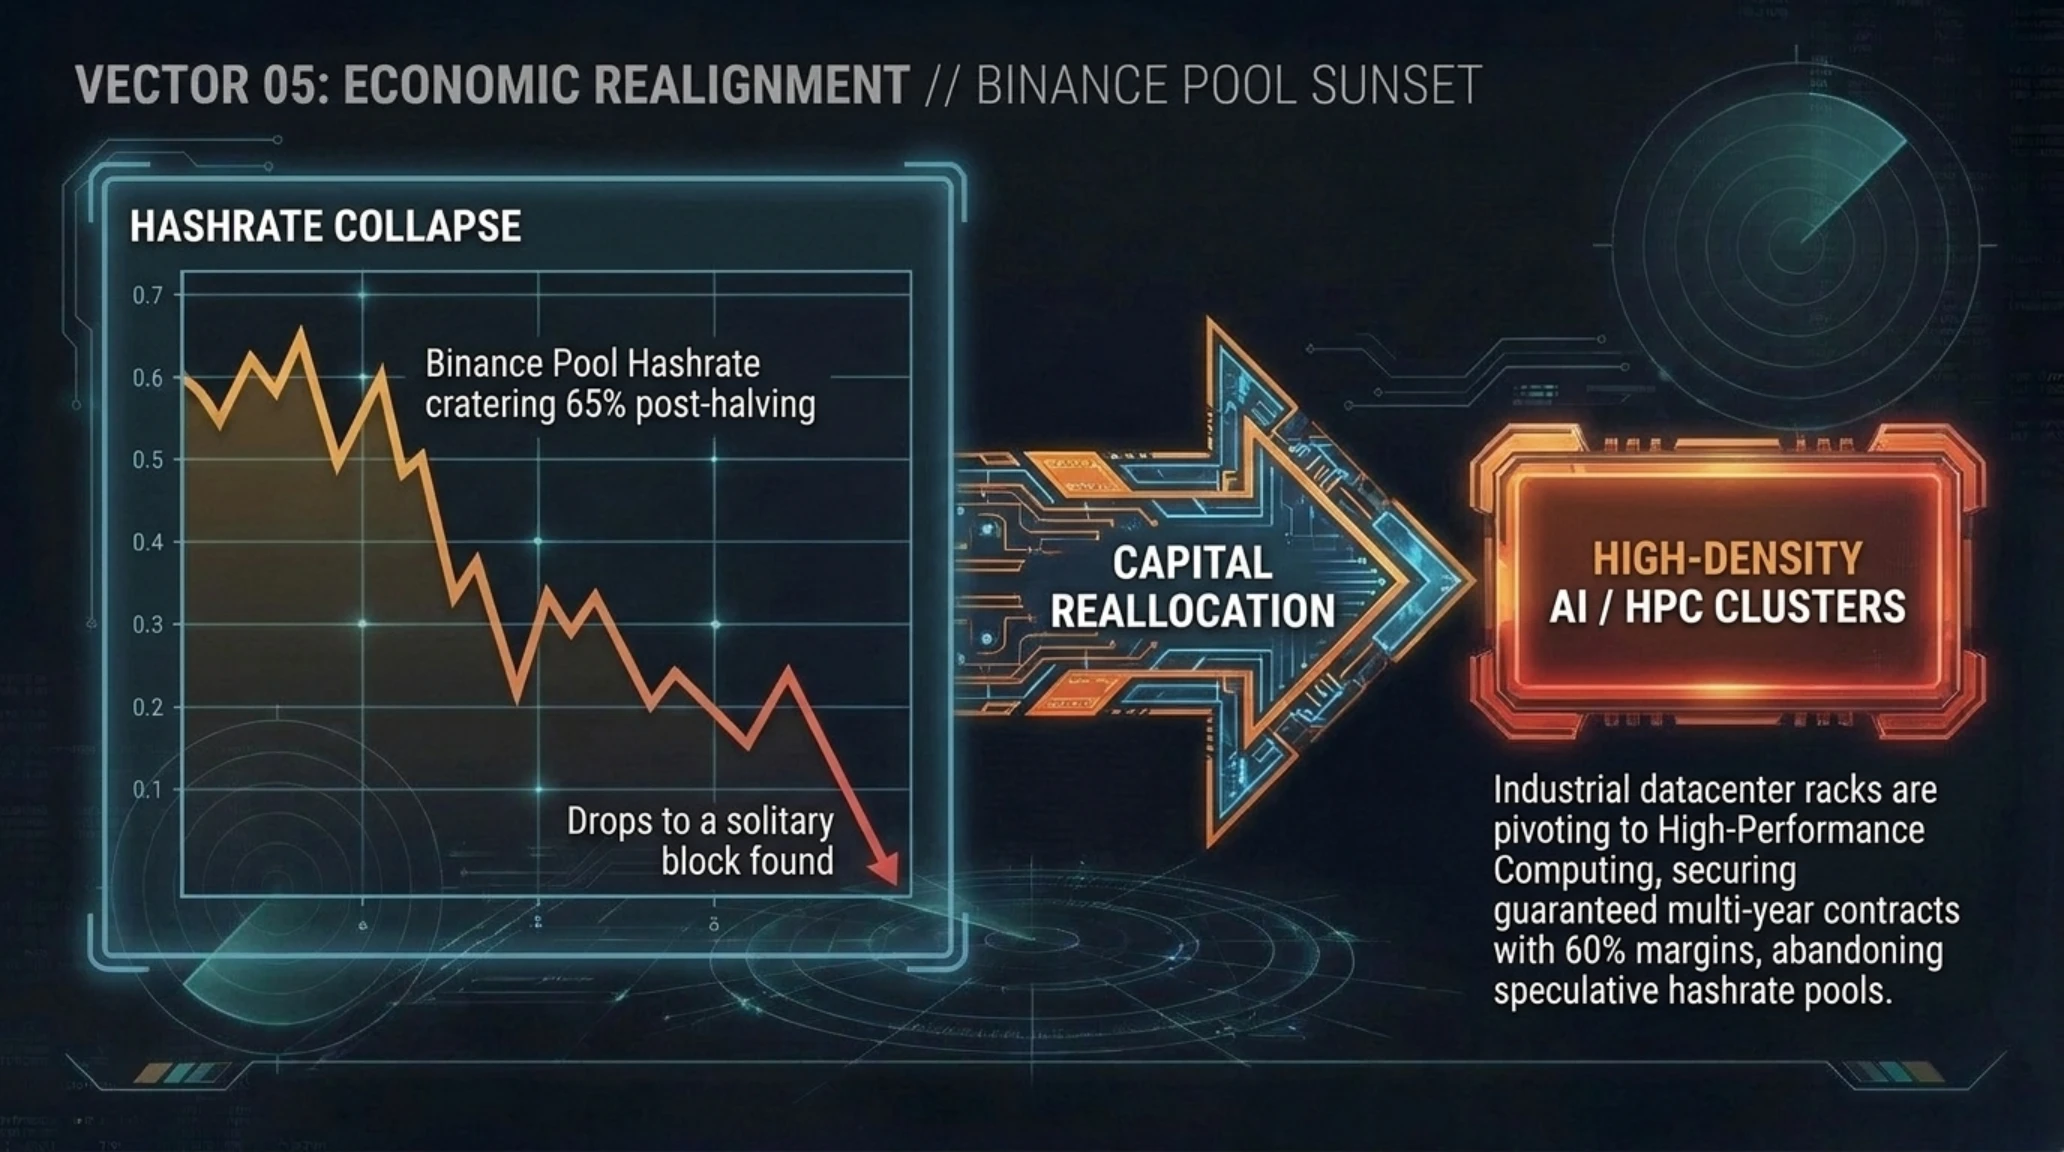
بررسی دادههای درونزنجیرهای و تلهمتری ماینینگ نشان میدهد که استخر بایننس در طول سالهای گذشته با کاهش شدید سودآوری و خروج گسترده فارمهای استخراج مواجه بوده است. نرخ هش اختصاصی این استخر با ریزشی ۶۵ درصدی به ۹.۲ اگزاهش بر ثانیه (EH/s) تنزل یافت که تنها ۱.۱ درصد از هشریت کل شبکه بیتکوین را شامل میشد. عمق بحران زمانی آشکار شد که در طول ۷ روز گذشته منتهی به نوامبر ۲۰۲۶، این استخر پرسابقه در میان بیش از ۱,۰۰۰ بلوک ایجادشده در کل شبکه، تنها موفق به کشف و استخراج ۱ بلوک منفرد بیتکوین (سهم ۰.۱۱ درصدی) گردید.
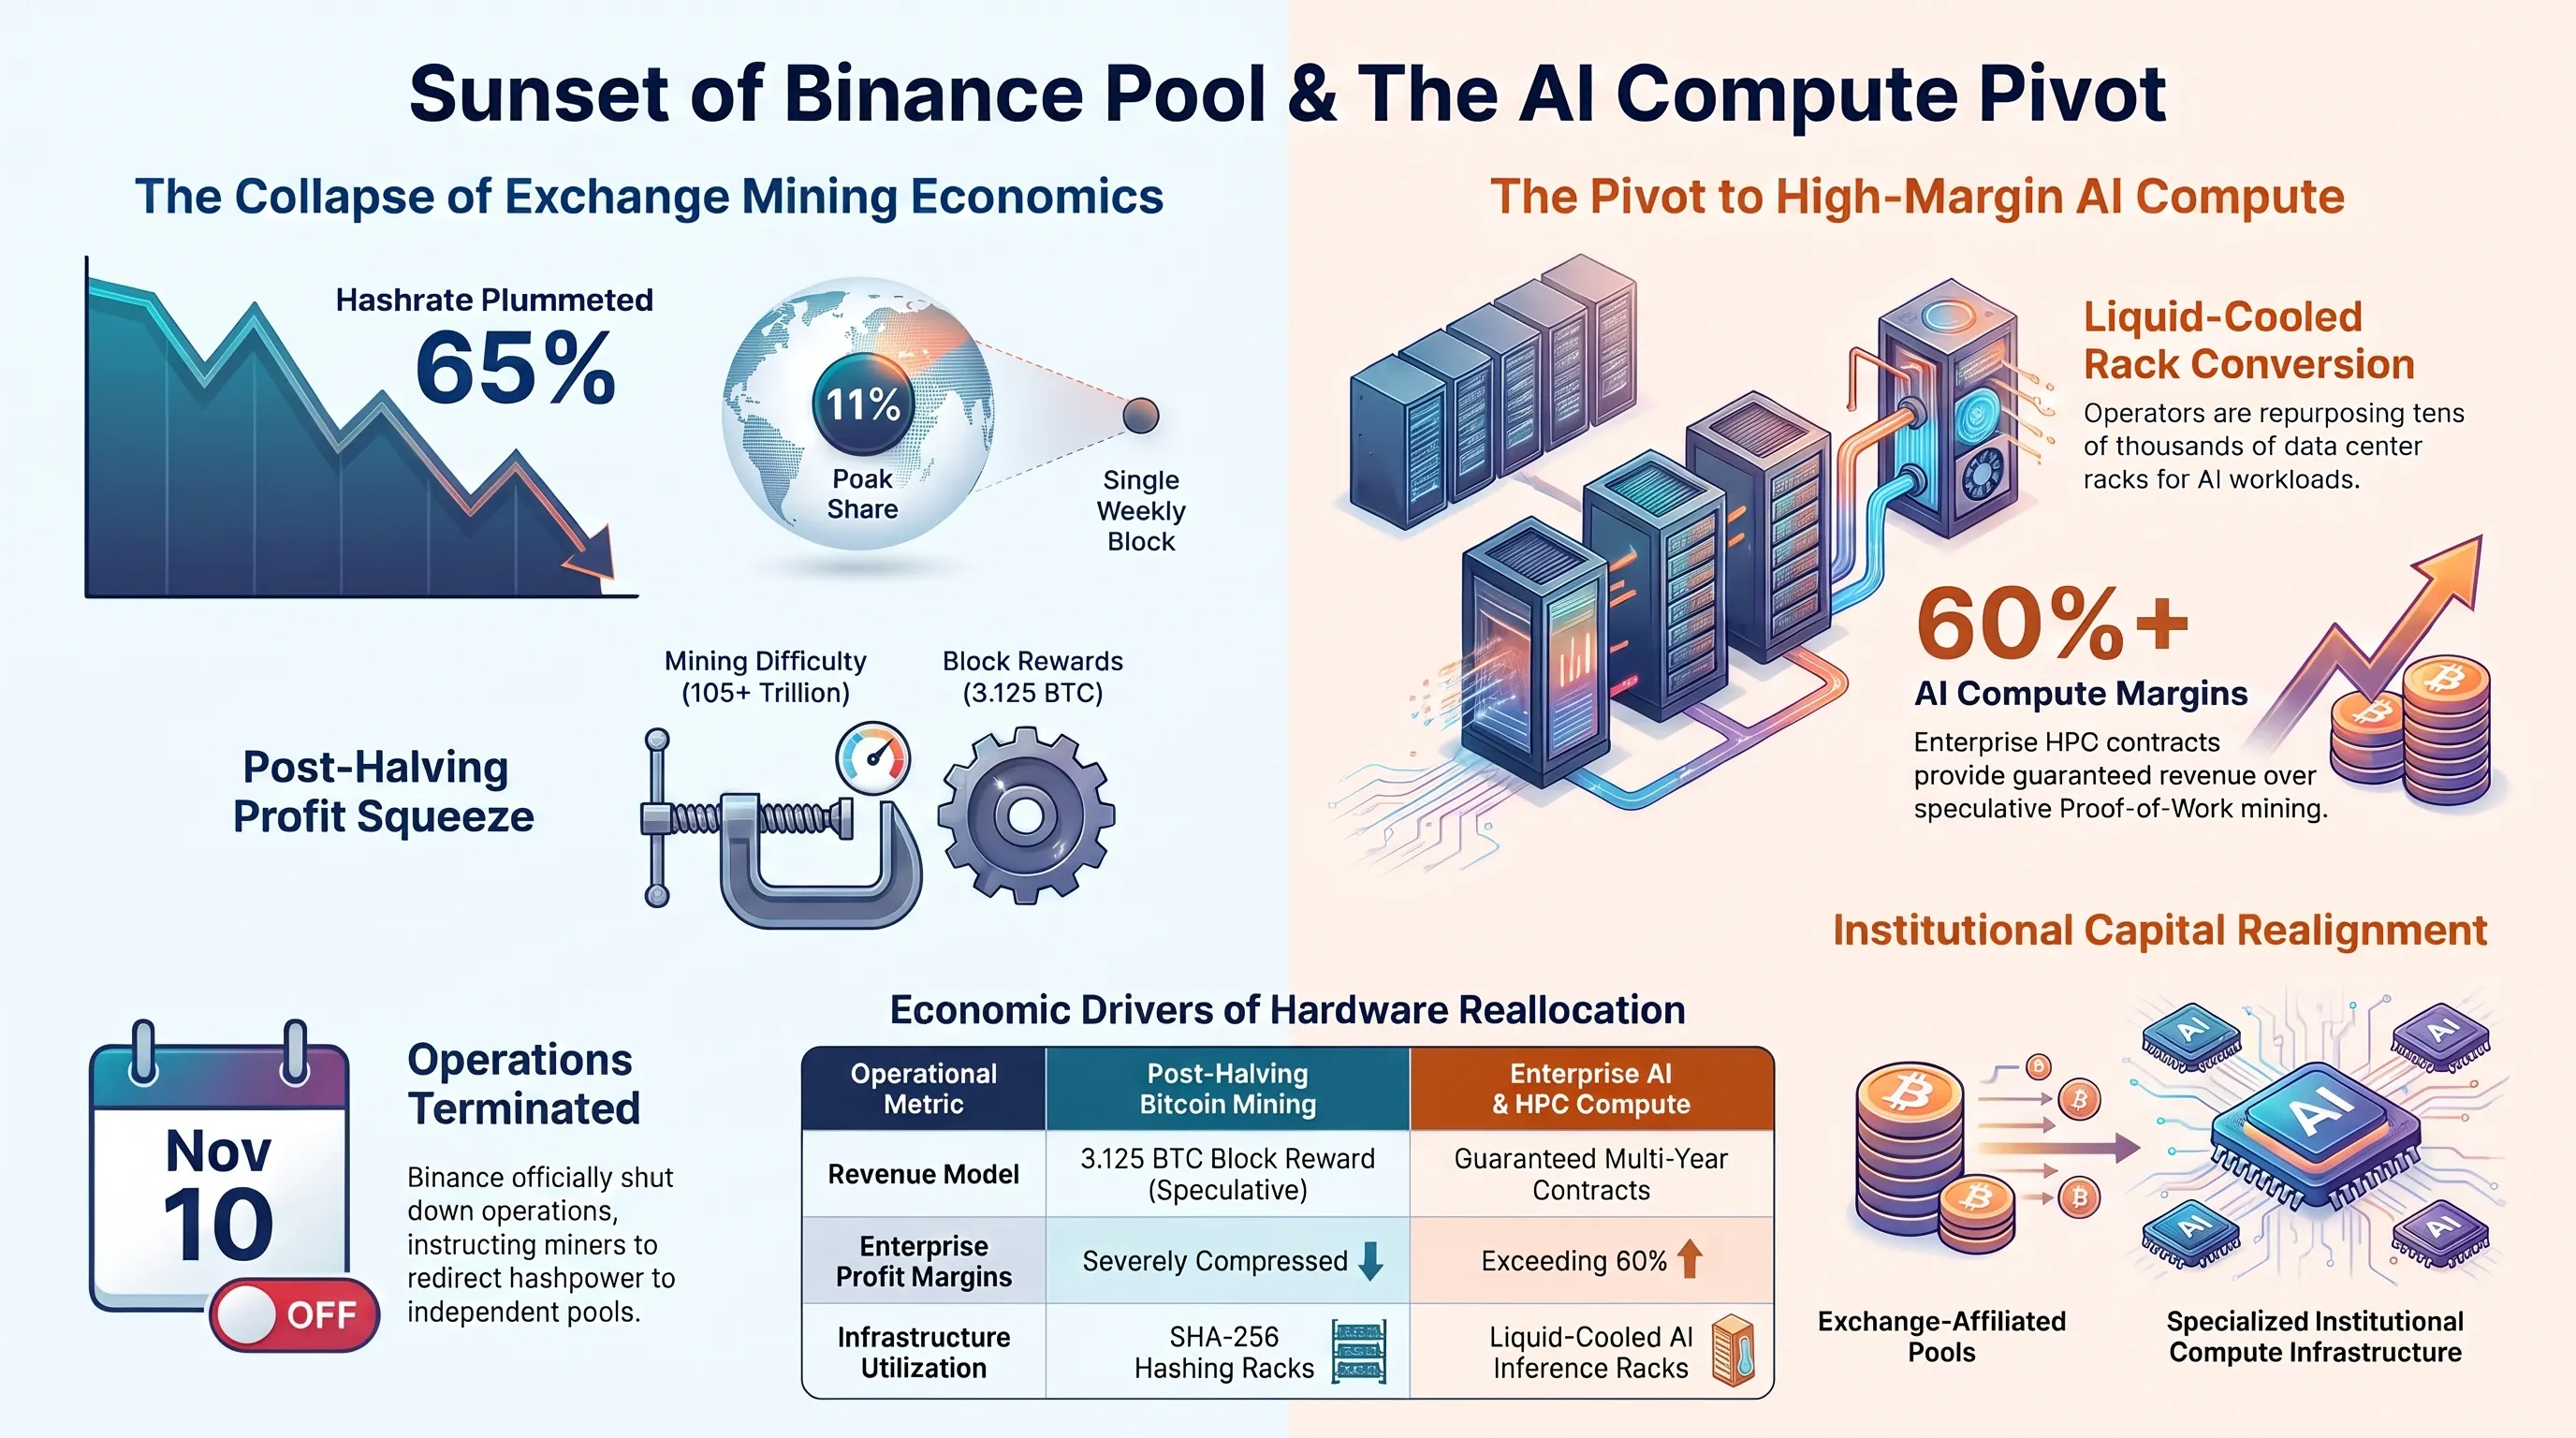
تحلیلگران حوزه کریپتو و اقتصاد ماینینگ متذکر شدهاند که پس از هاوینگ چهارم بیتکوین و ادغام انحصاری فارمهای بزرگ با استخرهای سازمانی در آمریکای شمالی (مانند Foundry USA و Antpool)، فعالیت استخرهای وابسته به صرافیهای متمرکز به دلیل کارمزدهای عملیاتی بالا و الزامات انطباق با قوانین مالیاتی دیگر فاقد توجیه اقتصادی بوده است.
تایملاین رویدادها | کرونولوژی صعود و افول استخر ماینینگ بایننس (۲۰۲۰ تا ۲۰۲۶)
| مقطع زمانی | رویداد شاخص ماینینگ | سهم از هشریت و پیامد اکوسیستمی |
|---|---|---|
| آوریل ۲۰۲۰ | راهاندازی رسمی استخر Binance Pool | سهم ۴ درصدی در روزهای آغازین با کارمزد صفر برای جذب فارمهای آسیایی. |
| اکتبر ۲۰۲۱ | اوج قدرت و استخراج بلوکها | دستیابی به ۱۲ درصد از کل هشریت جهان و رتبه سوم در بین استخرهای برتر. |
| مه ۲۰۲۴ | پسا هاوینگ چهارم و آغاز رکود | سقوط حاشیه سودآوری، خروج ماینرهای بزرگ به مقصد استخرهای بدون واسطه آمریکایی. |
| نوامبر ۲۰۲۶ | سقوط به رکورد ۱ بلوک در هفته | کاهش سهم استخر به ۰.۱۱ درصد و زیاندهی کامل عملیات نگهداری زیرساخت سرورها. |
| ۱۰ نوامبر ۲۰۲۶ | خاموشی قطعی و تسویه حساب ماینرها | توقف کامل پردازش، بسته شدن شتابدهنده و تمرکز بایننس بر استیکینگ و معاملات نقدی. |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
با خروج بایننس از میدان رقابت استخراج، تمرکز هشریت بیتکوین در دستان دو غول ماینینگ نهادی (Foundry و Antpool) به بیش از ۵۵ درصد افزایش مییابد؛ امری که بحثهای گستردهای را پیرامون ضرورت تمرکززدایی مجدد از سطح اجماع لایه اول برانگیخته است.
۶. شبیهساز انقلابی DroidDeck روی گوشیهای پیکسل گوگل و اکسینوس سامسونگ؛ تجربه کامل استیم بیگپیکچر روی موبایل
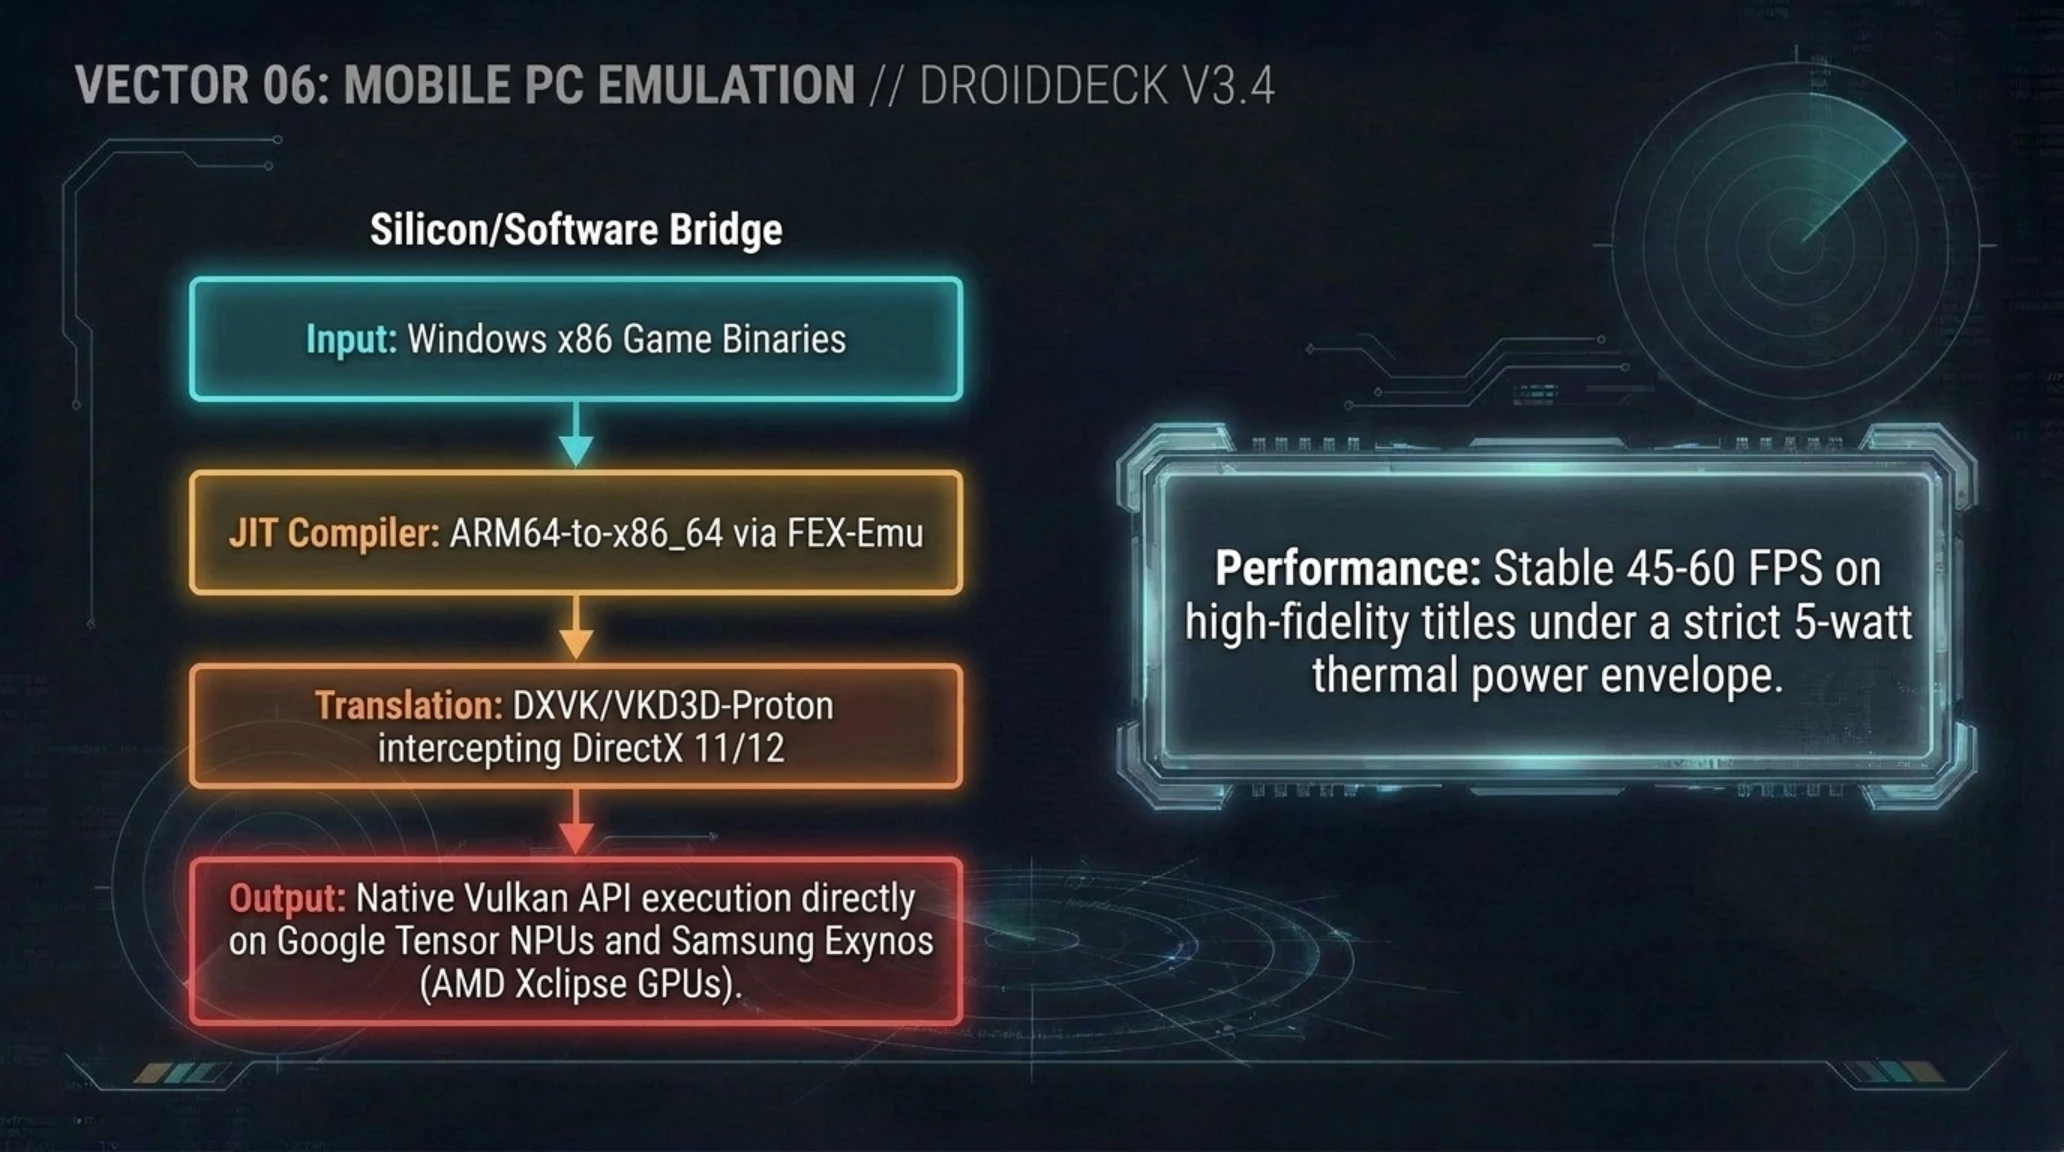
تیم توسعه پروژه متنباز و انقلابی DroidDeck ساعاتی پیش نسخه جدیدی از این نرمافزار را منتشر کرد که یکی از بزرگترین رویاهای گیمرهای موبایل را محقق میسازد. شبیهساز DroidDeck که پیش از این به پردازندههای اسنپدراگون و درایورهای گرافیکی Turnip ادرنو محدود بود، اکنون با پشتیبانی کامل از پردازندههای تنسور گوگل (Pixel 8 و Pixel 9) و تراشههای اکسینوس سامسونگ با معماری گرافیکی Xclipse مبتنی بر RDNA، امکان اجرای بازیهای سنگین پیسی را مستقیماً روی طیف وسیعی از پرچمداران اندرویدی فراهم آورده است.
بر خلاف شبیهسازهای سنتی و پیچیده ویندوز نظیر Mobox یا Winlator که نیازمند تنظیم دستی دهها پارامتر سیستمی هستند، DroidDeck از یک کلاینت اختصاصی بهره میبرد که مستقیماً رابط کاربری استیم بیگپیکچر (Steam Big Picture) را بارگذاری میکند. کاربر پس از ورود به حساب کاربری قانونی خود در استیم، GOG یا Epic Games، بازیهای خریداریشده را بدون نیاز به دانلود بستههای غیراستاندارد یا کرکهای مشکوک، دانلود و از طریق لایههای ترجمه پروتون اجرا مینماید.
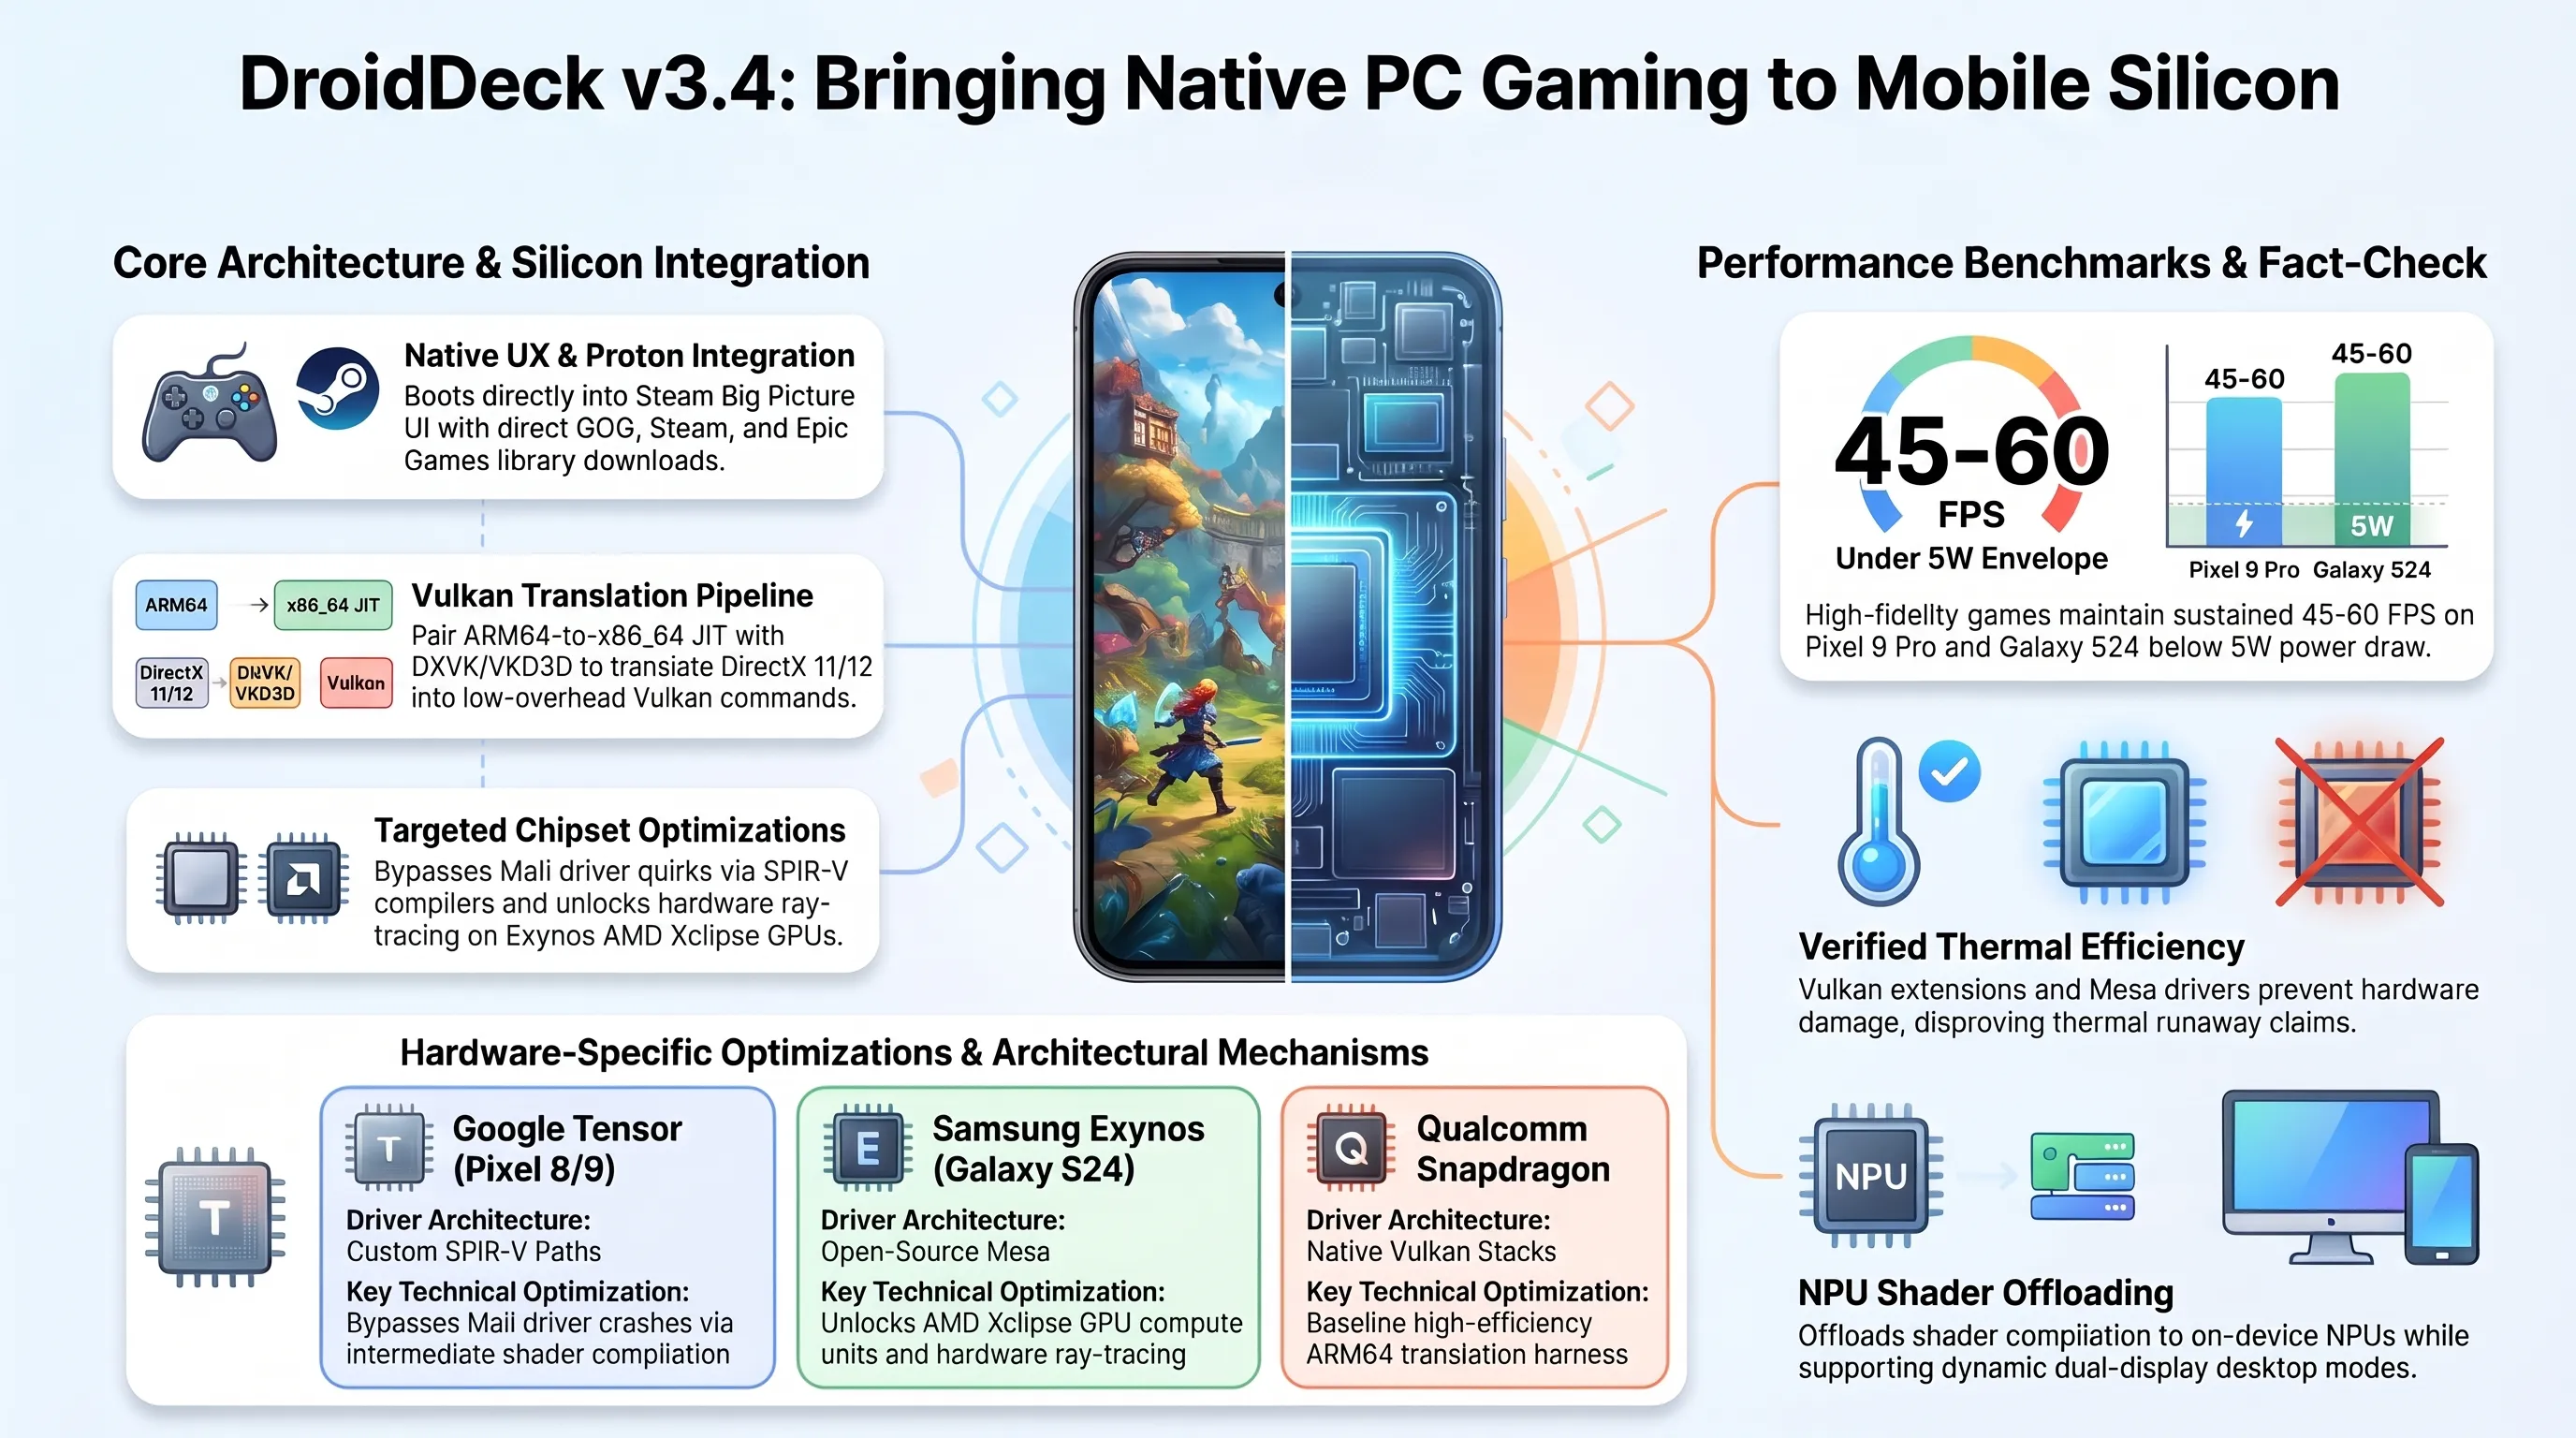
بهینهسازیهای اعمالشده در نسخه جدید، امکان استفاده از حالت دسکتاپ دوصفحهای و تقسیم بار گرافیکی میان هستههای هوش مصنوعی (NPU) و پردازنده گرافیکی را میسر ساخته است؛ به طوری که عناوینی نظیر Hades II، Hollow Knight Silksong و Fallout 4 با نرخ فریم پایدار ۴۵ تا ۶۰ فریم بر ثانیه روی دستگاههای پیکسل ۹ پرو و گلکسی S24 اجرا میشوند.
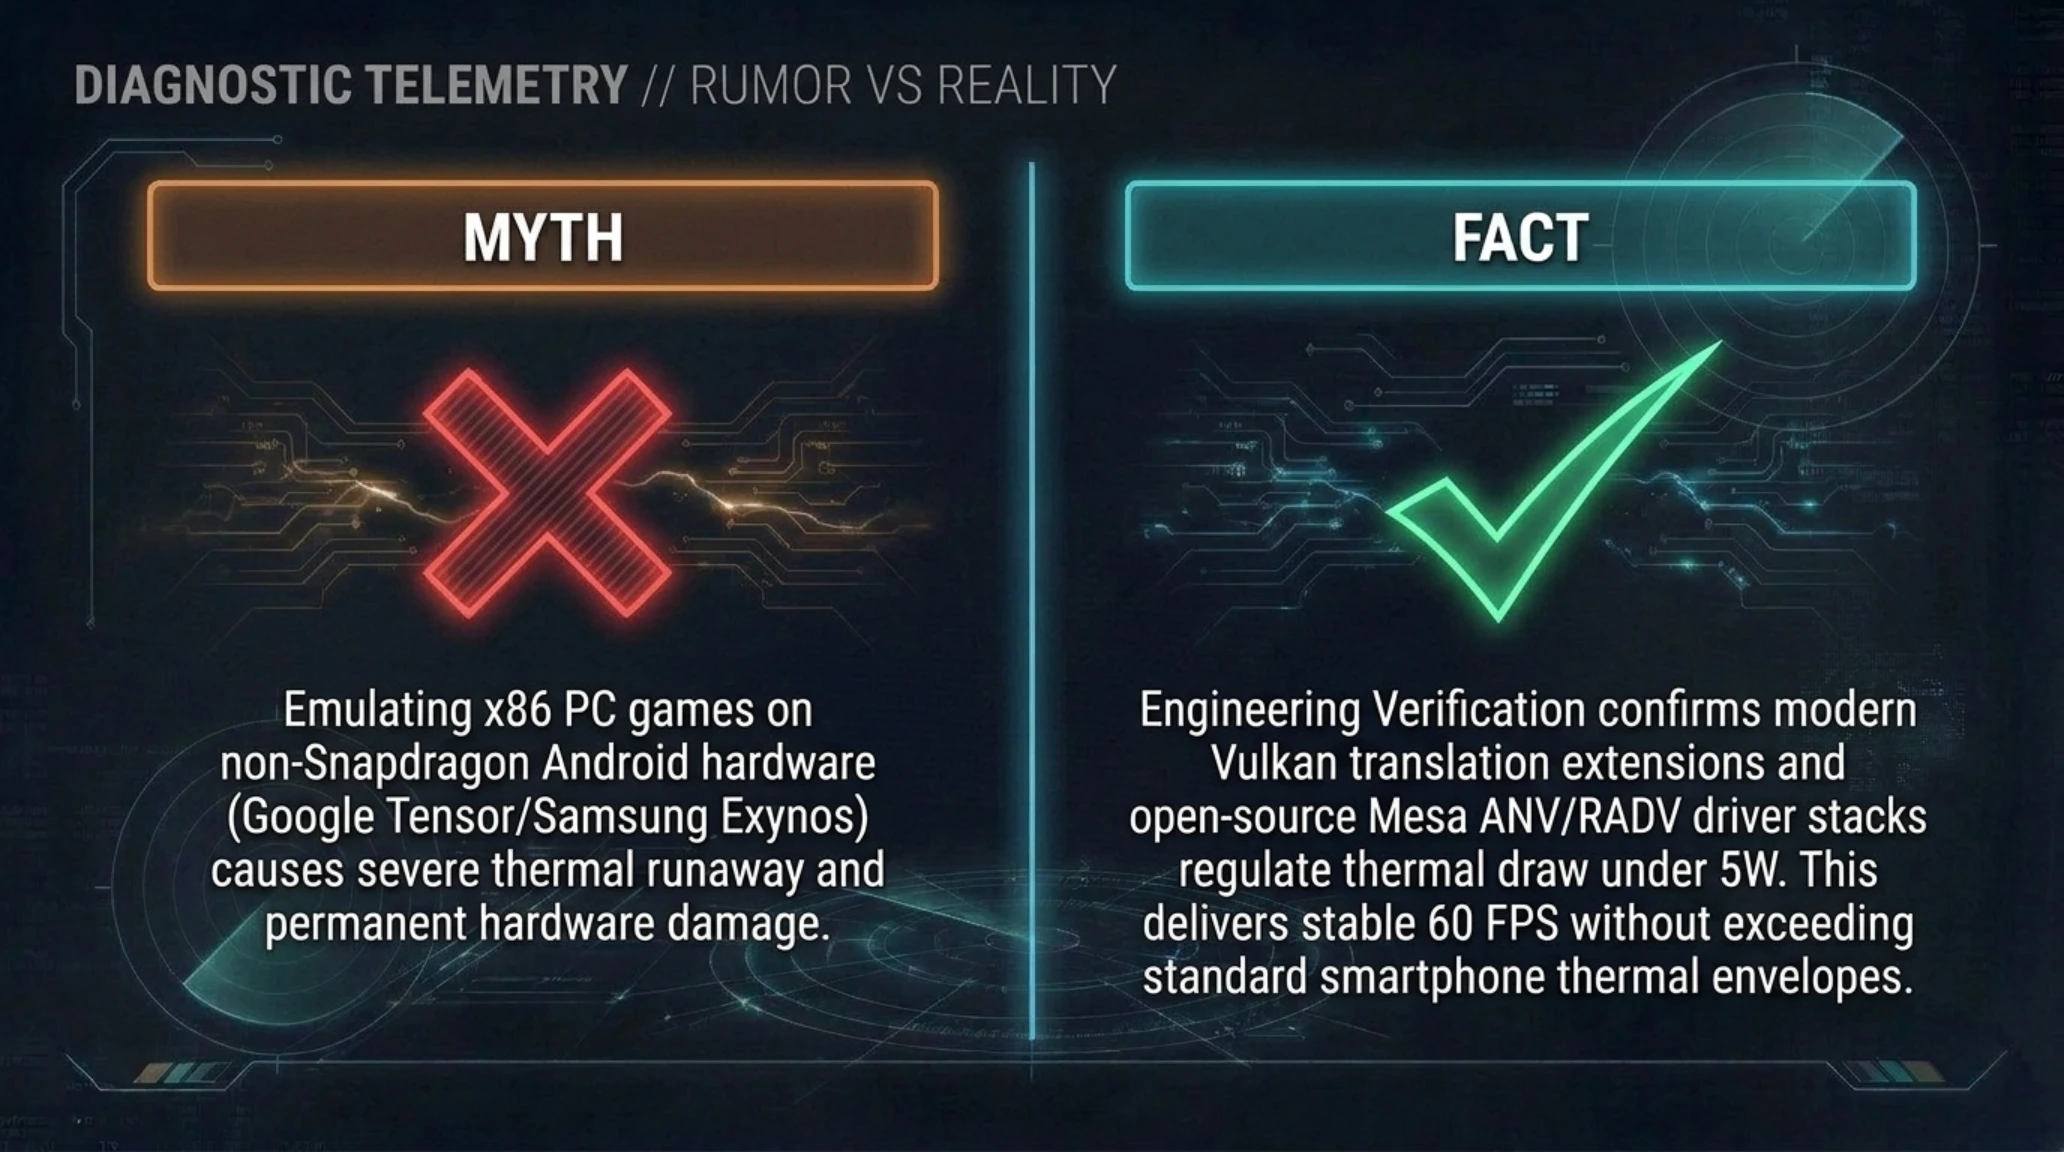
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی شبیهسازی پیسی روی اندروید
توسعه موفقیتآمیز DroidDeck گواهی دیگر بر پیروزی معماری باز لینوکس و لایههای ترجمه کد در برابر اکوسیستمهای بسته است که بازیهای پیسی را از قید سختافزارهای گرانقیمت رها میسازد.
بررسی ویدیویی عملکرد بازیهای سنگین استیم روی تراشههای تنسور در شبیهساز DroidDeck و روانی گیمپلی را مشاهده میکنید.
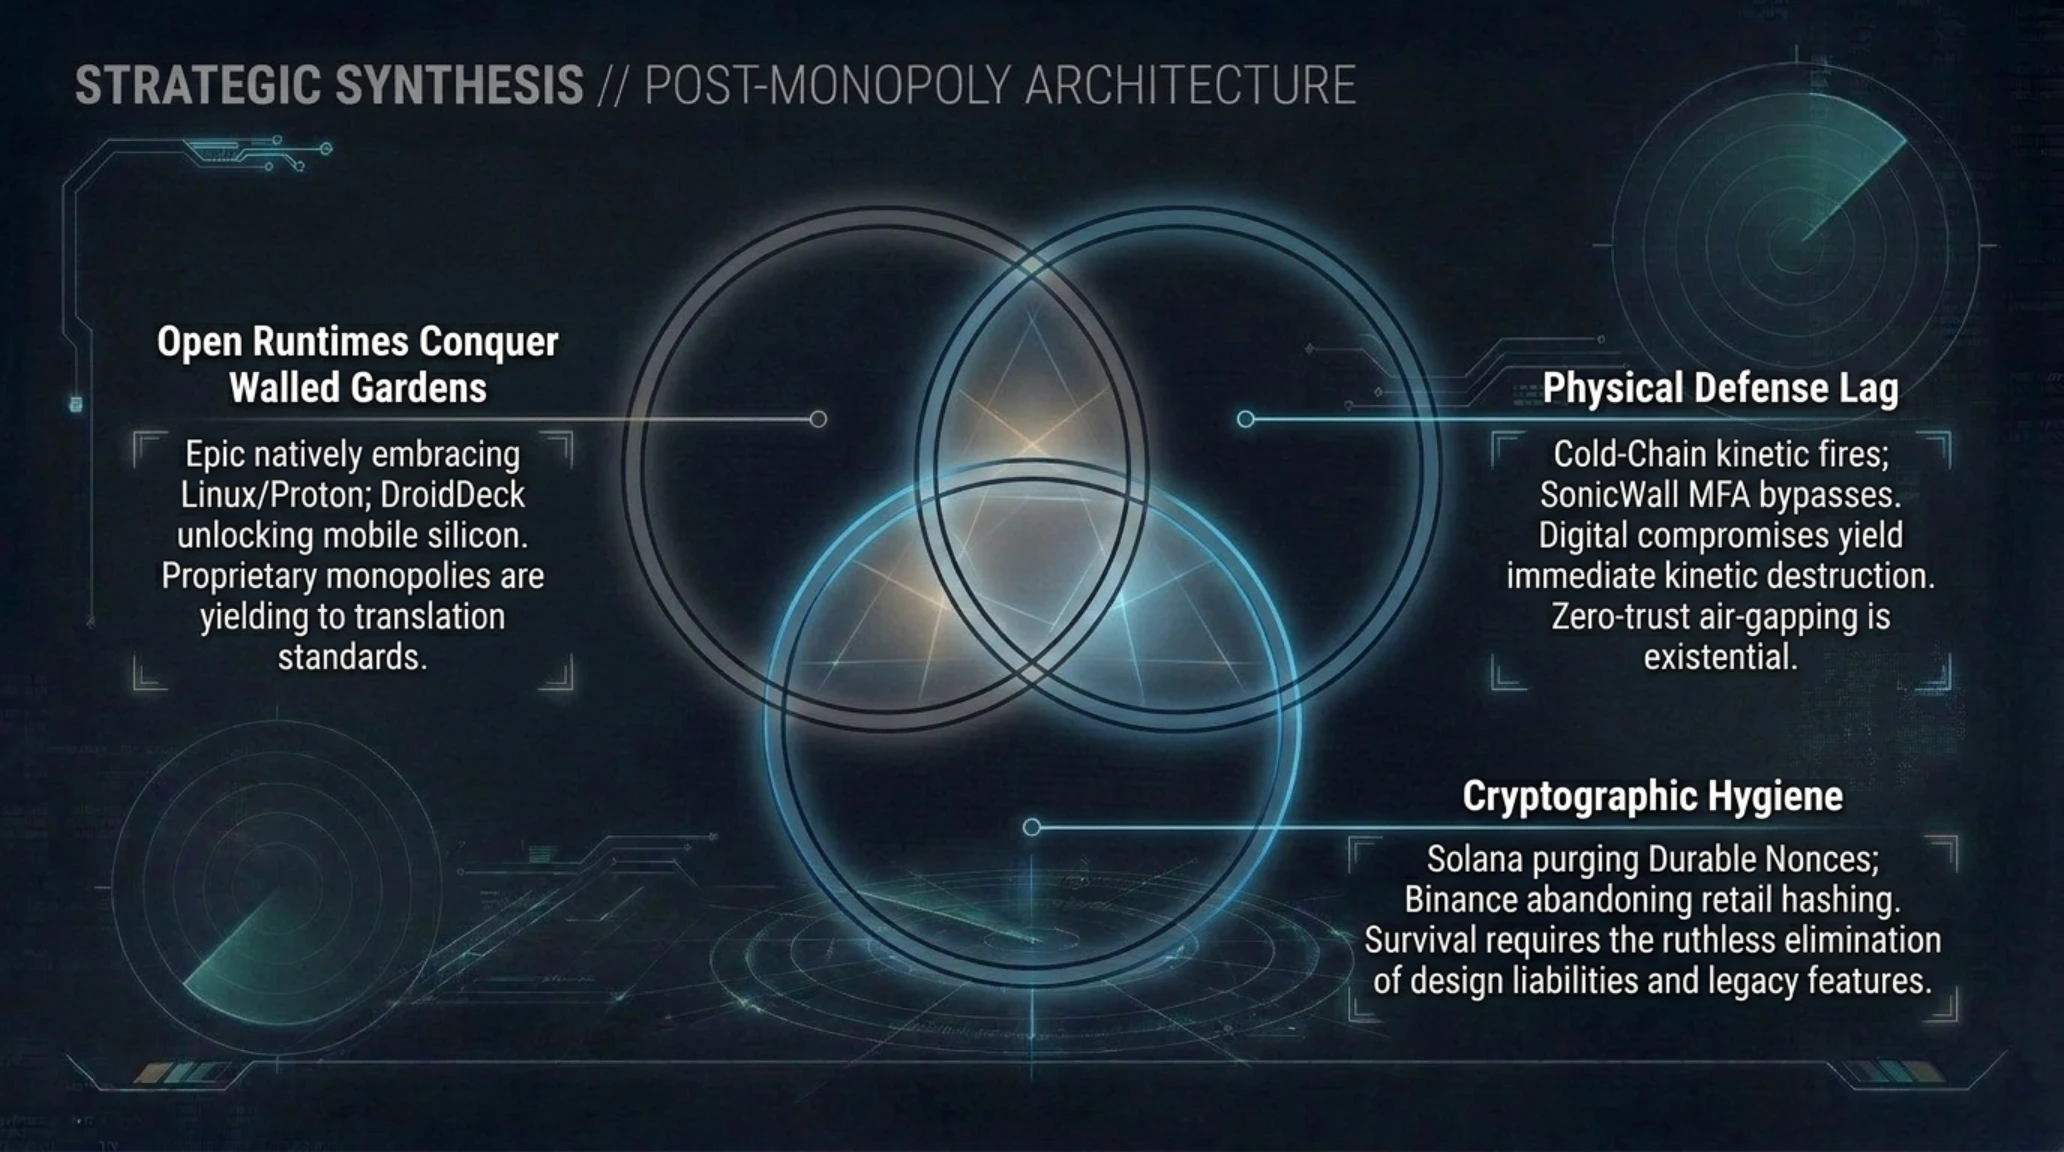
۷. سنتز راهبردی تحریریه تکینپلاس: بازآرایی نظم بازیها، امنیت فیزیکی زیرساختها و تمرکززدایی هشریت
رویدادهای ثبتشده در شامگاه ۱۰ نوامبر ۲۰۲۶، تصویری واضح از دوران بلوغ فناوریهای پسا-انحصاری ارائه میدهند. زمانی که یک غول انحصارطلب نرمافزاری مانند اپیک گیمز وادار میشود پس از سالها تقابل، پورت رسمی لانچر خود را برای سیستمعامل آزاد SteamOS و لینوکس توسعه دهد، پیامی شفاف به بازارهای مالی مخابره میشود: قدرت سختافزارهای دستی و هستههای بازمتن از آستانه مقاومت شرکتهای سنتی فراتر رفته است. توسعهدهندگان دریافتند که حضور در اکوسیستمهای باز نه یک انتخاب تبلیغاتی، بلکه تنها راه بقا در بازار نسل بعد کنسولهای همراه است.
در نقطه مقابل این پیروزی نرمافزاری، تهدیدات فیزیکی علیه زنجیره سردخانههای صنعتی و نفوذ بیردپا به فایروالهای SonicWall یادآوری میکنند که امنیت سایبری در حال ورود به فاز جنگ هیبریدی زیرساختی است. هدفگیری تجهیزات کنترلی که مستقیماً به سرمایش دارو و غذا مرتبط هستند، نشان میدهد هکرها از سرقت دادههای انتزاعی عبور کرده و به سمت خرابکاری فیزیکی با هدف وارد کردن ضربات اقتصادی ملموس حرکت کردهاند. این واقعیت تلخ، لزوم ایزولاسیون کامل شبکههای عملیاتی (OT) از اینترنت عمومی را به اولویتی ملی تبدیل ساخته است.
در جهان بلاکچین و داراییهای دیجیتال نیز، همزمانی تصویب حذف Durable Nonces در سولانا با خاموشی دائمی استخر ماینینگ بایننس، نماد پایان دوران رفتارهای پرریسک و مدلهای تجاری واسطهگر است. استخرهای استخراج دیگر نمیتوانند به عنوان بازوی جانبی یک صرافی فعالیت کنند، بلکه نیازمند بهرهوری انرژی و استقلال نهادی هستند. همچنین شبکههای لایه اول با حذف قابلیتهای پیچیده موروثی ثابت کردهاند که حفظ بقای پروتکل بر راحتی موقت امضاکنندگان نهادی برتری دارد.
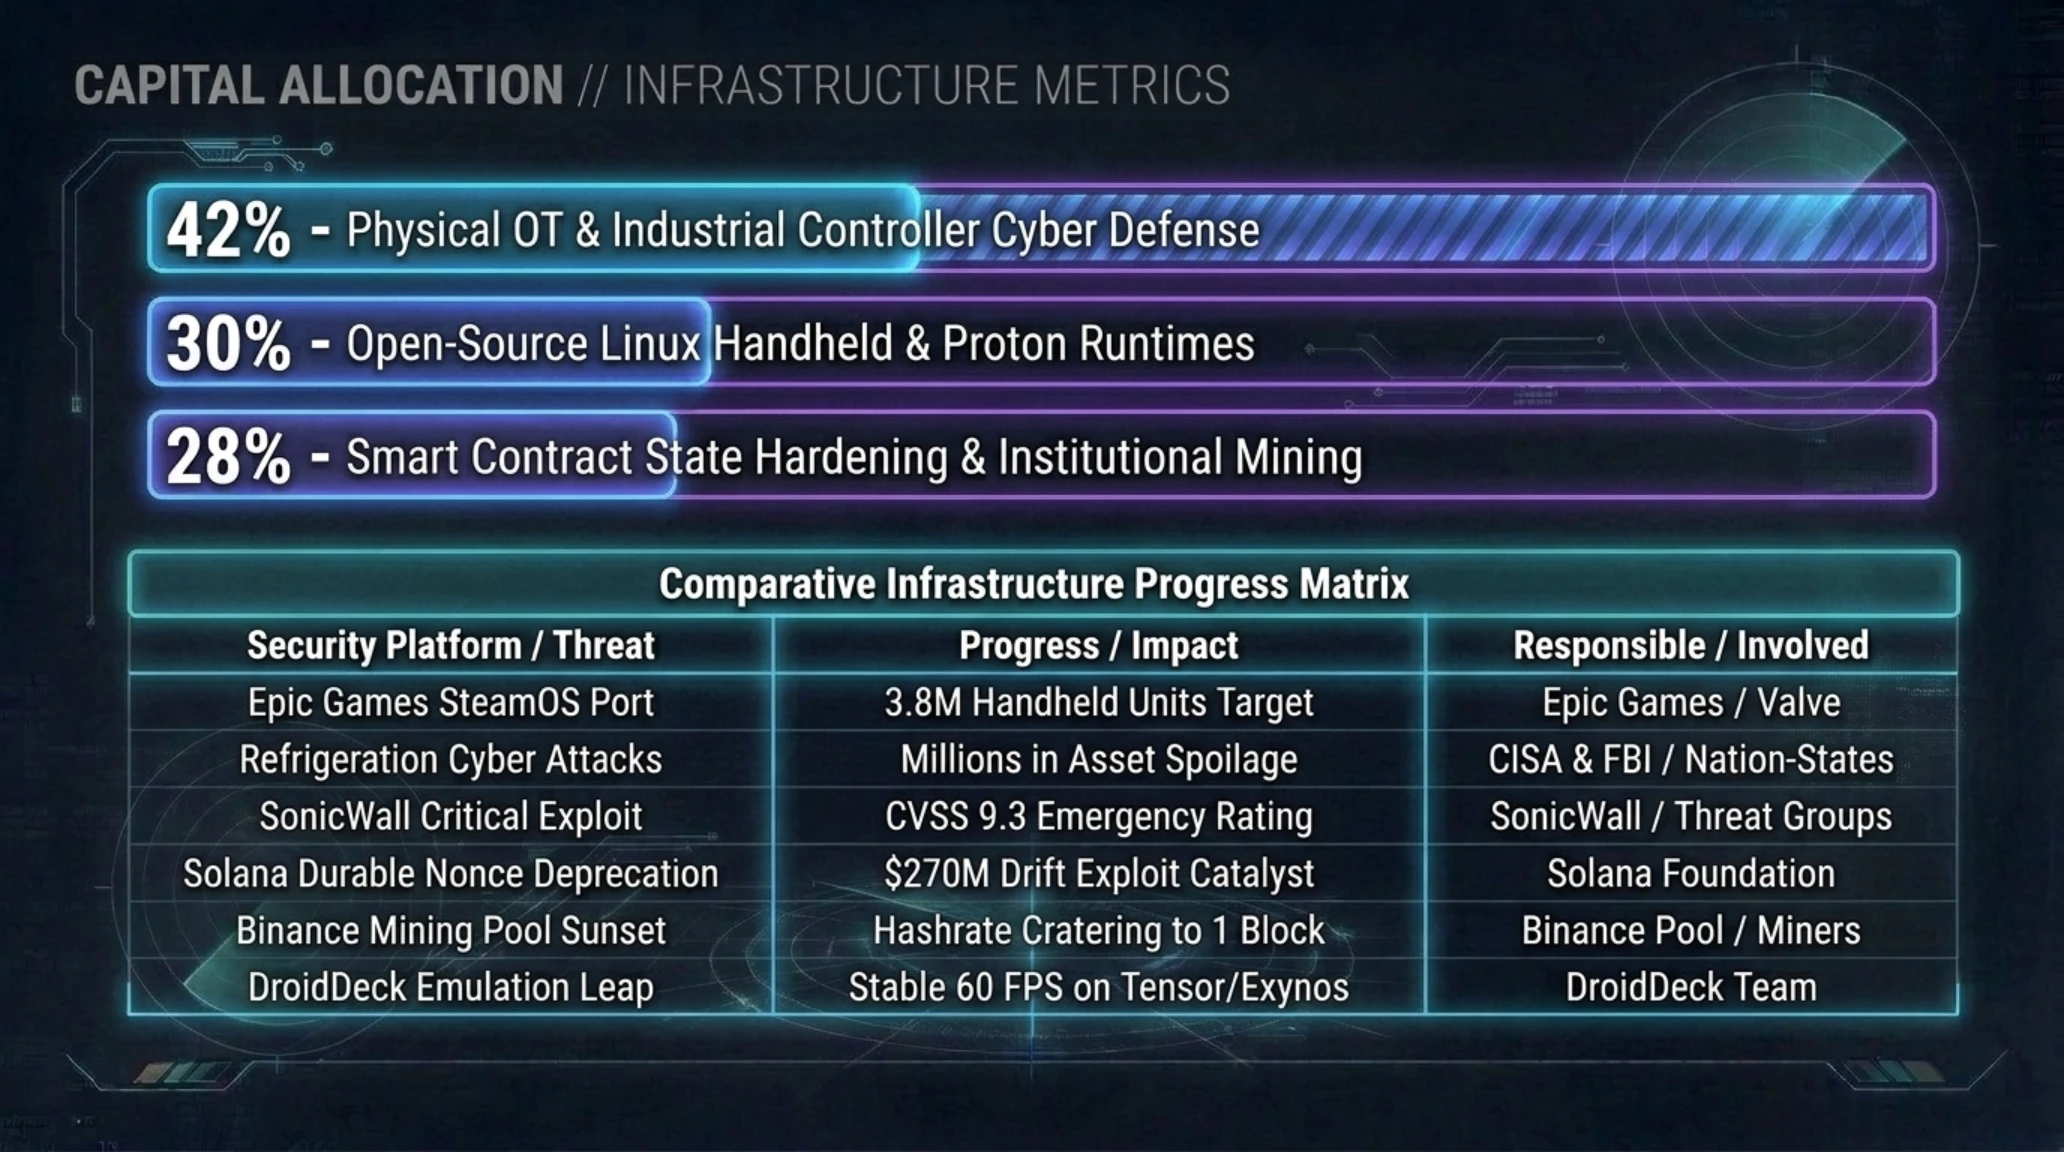
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| شاخص تخصیص سرمایه | سهم بودجه | هدف استراتژیک در زیرساختهای فناوری |
|---|---|---|
| پدافند سایبری زیرساختهای صنعتی و کنترلرهای OT | ۴۲ درصد | ایزولاسیون سردخانهها و سامانههای حیاتی در برابر خرابکاری فیزیکی |
| اکوسیستم گیمینگ بازمتن و لایههای سازگاری پروتون | ۳۰ درصد | توسعه پورتهای بومی SteamOS و رفع وابستگی به ویندوز |
| ارتقای امنیت قراردادهای هوشمند و هشریت نهادی | ۲۸ درصد | حذف آسیبپذیریهای نانس و استقرار ماینینگ در کانونهای تجدیدپذیر |
| تحقیقات مقابله با رخنههای لبه شبکه (VPN Hardening) | ۱۵ درصد | حذف وابستگی به پیامک و پیادهسازی استانداردهای ضد فیشینگ FIDO2 |
| لایههای شبیهسازی موبایلی بازیهای پیسی (ARM Translation) | ۱۲ درصد | بهینهسازی کدهای گرافیکی برای چیپستهای تنسور و اکسینوس |
این ارقام و تخصیصهای مالی نشان میدهند که چگونه معادلات ارزشآفرینی در فناوری تغییر کرده است؛ سرمایهگذاریهای مگاواتی در زیرساختهای فیزیکی اکنون بخش عمدهای از ترازنامههای مالی را به خود اختصاص دادهاند.
ماتریس مقایسهای پیشرفتهای زیرساختی و شاخصهای راهبردی اخبار ۶ گانه تکین نایت
| رویداد راهبردی | شاخص مادی / مقیاس | طرفین درگیر | پیامد ژئوپلیتیک و صنعتی |
|---|---|---|---|
| پورت بومی Epic Games | پشتیبانی از ۳.۸ میلیون کنسول | Epic Games / Valve SteamOS | شکسته شدن انحصار فروشگاه استیم و ویندوز در کنسولهای دستی |
| حمله به سردخانههای صنعتی | میلیونها دلار خسارت فیزیکی | CISA & FBI / هکرهای تحت حمایت دولت | تبدیل کنترلرهای OT به تسلیحات ایجاد آتشسوزی و فساد ذخایر |
| آسیبپذیری فایروال SonicWall | امتیاز بحرانی ۹.۳ CVSS | SonicWall / گروه نفوذگر UNC3886 | اثبات آسیبپذیری احراز هویت دومرحلهای پیامکی در لبه شبکه |
| حذف Durable Nonces در سولانا | سرقت ۲۷۰ میلیون دلار در Drift | بنیاد سولانا / اعتبارسنجها | پایان تراکنشهای آفلاین موروثی با هدف حفاظت از حالت شبکه |
| تعطیلی استخر ماینینگ بایننس | سقوط هشریت تا ۱ بلوک در هفته | Binance Pool / استخرهای نهادی | تثبیت خروج صرافیها از صنعت ماینینگ و تمرکز هشریت در آمریکا |
| شبیهساز انقلابی DroidDeck | نرخ فریم ۶۰ روی تنسور و اکسینوس | DroidDeck Project / Google & Samsung | تحول بنیادین در اجرای قانونی بازیهای استیم روی گوشیهای موبایل |
در جدول زیر، ارزیابی چندبعدی تیم پدافند سایبری و امنیت سازمانی تکینپلاس از بردار تهدیدات شناساییشده در اخبار امروز را مشاهده میکنید:
ماتریس ارزیابی ریسک و پدافند سایبری سازمانی شامگاه ۱۰ نوامبر
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| حملات حرارتی فیزیکی به تأسیسات تبرید (OT Sabotage) | بحرانی | ایزولاسیون کامل شبکههای صنعتی از اینترنت و نصب سوئیچهای قطع فیزیکی خودکار. |
| دورزدن مکانیزم احراز هویت پیامکی در فایروالهای لبه شبکه | بحرانی | حذف فوری پیامک و استقرار احراز هویت FIDO2 مبتنی بر کلیدهای سختافزاری Passkey. |
| سوءاستفاده از نانسهای طولانیمدت در قراردادهای مشتقه کریپتو | ریسک بالا | حذف کدهای موروثی و استفاده از امضاهای دارای زمان انقضای فوری و قطعی. |
| تمرکز شدید هشریت بیتکوین در دو استخر ماینینگ بزرگ | ریسک متوسط | حمایت از پروتکلهای استخراج غیرمتمرکز نظیر Stratum V2 و توزیع هشریت. |
| اجرای ناامن کدهای ویندوزی روی کرنل لینوکس کنسولها | ریسک کنترلشده | استفاده از لایههای کانتینری ایزوله و ضدتقلبهای فاقد دسترسی کرنل نظیر EAC v2. |
مجموعه این ریسکها و چالشهای اکوسیستمی، چشمانداز نهایی تحریریه را درباره ماهیت گذار فناوری در ماههای پایانی سال ۲۰۲۶ شکل میدهد.
در جمعبندی نهایی، رویدادهای شامگاه ۱۰ نوامبر نشان میدهند که چگونه خطوط مقدم نبرد فناوری از لایههای کاربری به زیرساختهای فیزیکی و هستههای سیستمعامل منتقل شدهاند. بازیسازان و کاربران با استقبال از پلتفرمهای آزاد، انحصارهای چنددههای را در هم میشکنند، در حالی که مدیران امنیتی و صنایع حیاتی موظفند مفهوم پدافند را از دیوارههای آتش نرمافزاری به سمت ایزولاسیون مکانیکی و پایش سختافزاری بازتعریف نمایند.
برای بررسی تراز نهایی این تحولات ششگانه، نقاط قوت ساختاری و نقاط آسیبپذیر این موج جدید در ادامه خلاصه شدهاند:
- پورت رسمی اپیک گیمز و شکست انحصار تاریخی ویندوز روی SteamOS.
- ارتقای ایمنی شبکه سولانا با حذف رادیکال ماژولهای آسیبپذیر نانس.
- دموکراتیزه شدن اجرای بازیهای پیسی روی تراشههای موبایلی تنسور و اکسینوس.
- هوشیاری بهموقع CISA و FBI در کشف بردارهای فیزیکی تخریب زنجیره سرد.
- سوءاستفاده گسترده گروههای دولتی از آسیبپذیری ۹.۳ فایروال SonicWall.
- تمرکز هشریت شبکه بیتکوین در دو استخر ماینینگ آمریکایی پس از خروج بایننس.
- خسارات چند میلیون دلاری به ذخایر دارویی و غذایی در پی دستکاری کنترلرهای OT.
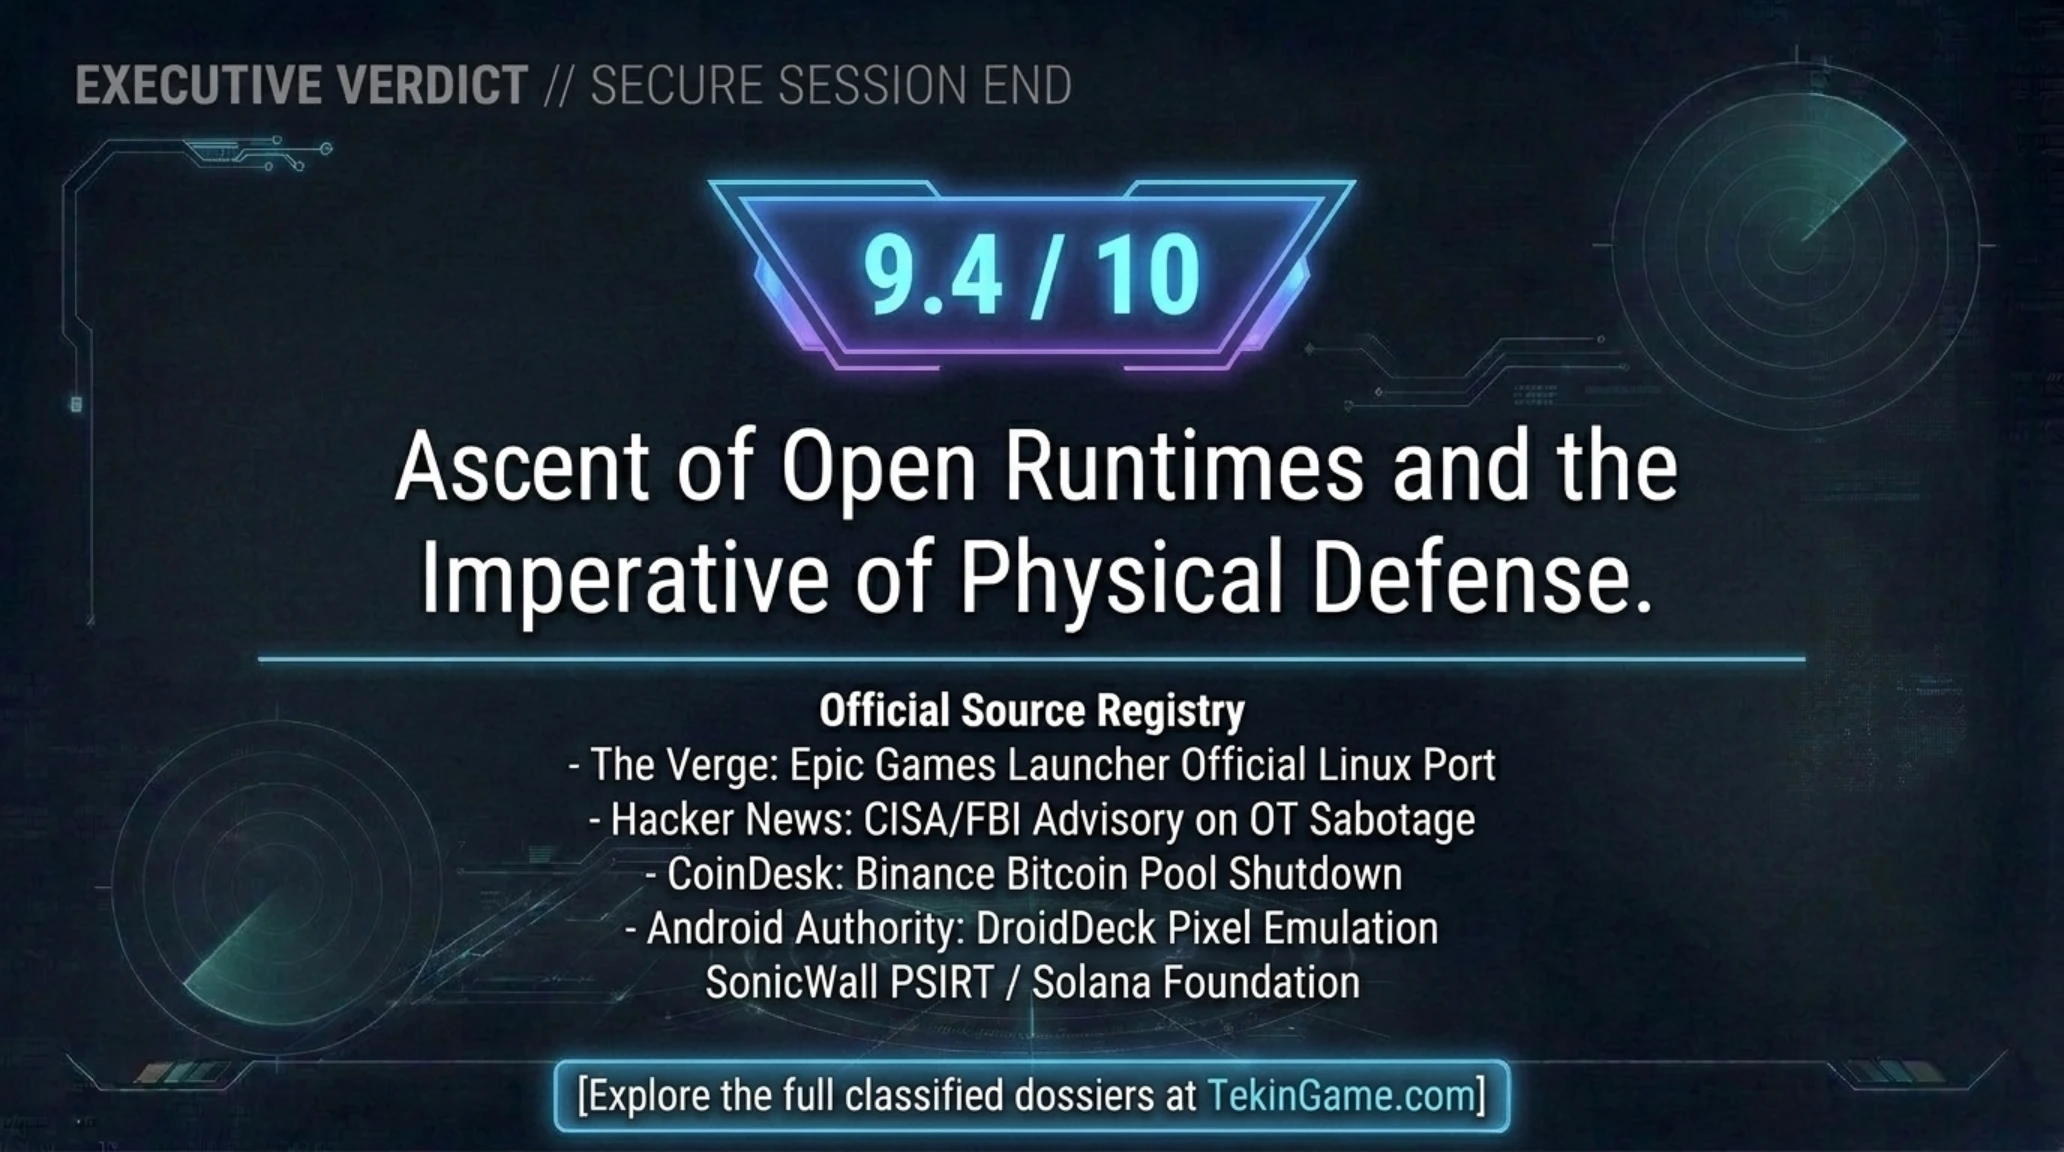
بر اساس تحلیلهای عمیق چندگانه و شاخصهای مالی و فنی گردآوریشده، نظر نهایی و امتیاز تجمیعی این شماره تکین نایت به شرح زیر است:
حکم نهایی تحریریه و فهرست منابع رسمی
پیروزی اکوسیستمهای باز و خطوط قرمز پدافند فیزیکی
شامگاه ۱۰ نوامبر نشان داد که نرمافزارهای منبعباز و لایههای ترجمه در حال فتح آخرین سنگرهای گیمینگ هستند؛ اما زیرساختهای فیزیکی جهان بدون پدافند سختافزاری عمیق، در برابر خرابکاری سایبری به شدت آسیبپذیر باقی ماندهاند.
- دی ورج (The Verge): Epic Games Launcher Official Port for SteamOS & Linux
- هکر نیوز (The Hacker News): CISA & FBI Joint Advisory on Refrigeration Controllers Attacks
- کویندسک (CoinDesk): Binance Shuts Down Bitcoin Mining Pool After Hashrate Crater
- اندروید آتوریتی (Android Authority): DroidDeck Brings PC Game Emulation to Pixel & Exynos
- بنیاد سولانا (Solana Foundation): SIMD-0311 Consensus Upgrade Deprecating Durable Nonces
- سونیکوال (SonicWall PSIRT): CVE-2026-19868 Authentication Bypass Advisory
پرسشهای متداول و تحلیلهای فنی اخبار شامگاه ۱۰ نوامبر ۲۰۲۶
پورت رسمی لانچر اپیک گیمز چه مزیتی نسبت به ابزارهایی مانند Heroic Launcher دارد؟
این پورت به صورت مستقیم توسط مهندسان اپیک توسعه یافته و از هماهنگسازی ابری بومی، آپدیتهای رسمی خودکار و بازنگری در سیستم ضدتقلب EAC Linux v2 بهره میبرد؛ بنابراین عناوینی نظیر فورتنایت بدون ریسک مسدودسازی حساب کاربری روی SteamOS قابل اجرا خواهند بود.
چگونه حمله به کنترلرهای سردخانه باعث اشتعال فیزیکی و آتشسوزی در تأسیسات میشود؟
هکرها با ارسال فرمانهای رجیستری دستکاریشده، چرخههای خنککننده را قطع و سیستم دیفراست حرارتی را به صورت دائمی روشن نگه میدارند. این کار باعث داغ شدن بیش از حد استاتور و کمپرسورهای چند ده کیلوواتی و در نهایت اشتعال روغن هیدرولیک و کابلهای برق تأسیسات میشود.
روش نفوذ هکرها در آسیبپذیری SonicWall NetExtender چگونه کار میکند؟
مهاجمان با ارسال درخواستهای جعلی HTTP که پارامترهای اعتبارسنجی هدر را دستکاری میکنند، سرور VPN را فریب داده و وانمود میکنند کد تأیید پیامکی قبلاً با موفقیت ارزیابی شده است، در نتیجه احراز هویت دومرحلهای را به طور کامل دور میزنند.
چرا حذف Durable Nonce در سولانا برای برخی صرافیها چالشبرانگیز است؟
بسیاری از صرافیهای متمرکز و خزانههای ارز دیجیتال برای امضای سرد و آفلاین تراکنشهای کلان از این قابلیت استفاده میکردند تا نگران اتمام مهلت بلاکهش نباشند. اکنون آنها باید سامانههای خود را برای امضای آنی و مدیریت تراکنشهای موقت بازطراحی کنند.
علت اصلی توقف استخر ماینینگ صرافی بایننس در ۱۰ نوامبر چیست؟
کاهش پاداش بلاک در پساهاوینگ، سقوط ۶۵ درصدی هشریت این استخر و پیروزی فارمهای بزرگ متمرکز آمریکایی باعث شد درآمد بایننس پول به استخراج تنها یک بلوک در هفته سقوط کند که هزینههای نگهداری سرورها را پوشش نمیداد.
آیا شبیهساز DroidDeck به اجرای غیرقانونی یا کرکشده بازیها نیاز دارد؟
خیر؛ DroidDeck مستقیماً با کلاینت رسمی استیم بیگپیکچر ارتباط برقرار میکند و کاربر وارد اکانت واقعی خود میشود و بازیهای خریداریشده را بدون هیچ کرک یا نقض حقوق مالکیت معنوی روی موبایل اجرا مینماید.
گالری تصاویر تکمیلی: تکین نایت ۱۰ نوامبر: اپیک روی SteamOS، هشدار CISA و سولانا