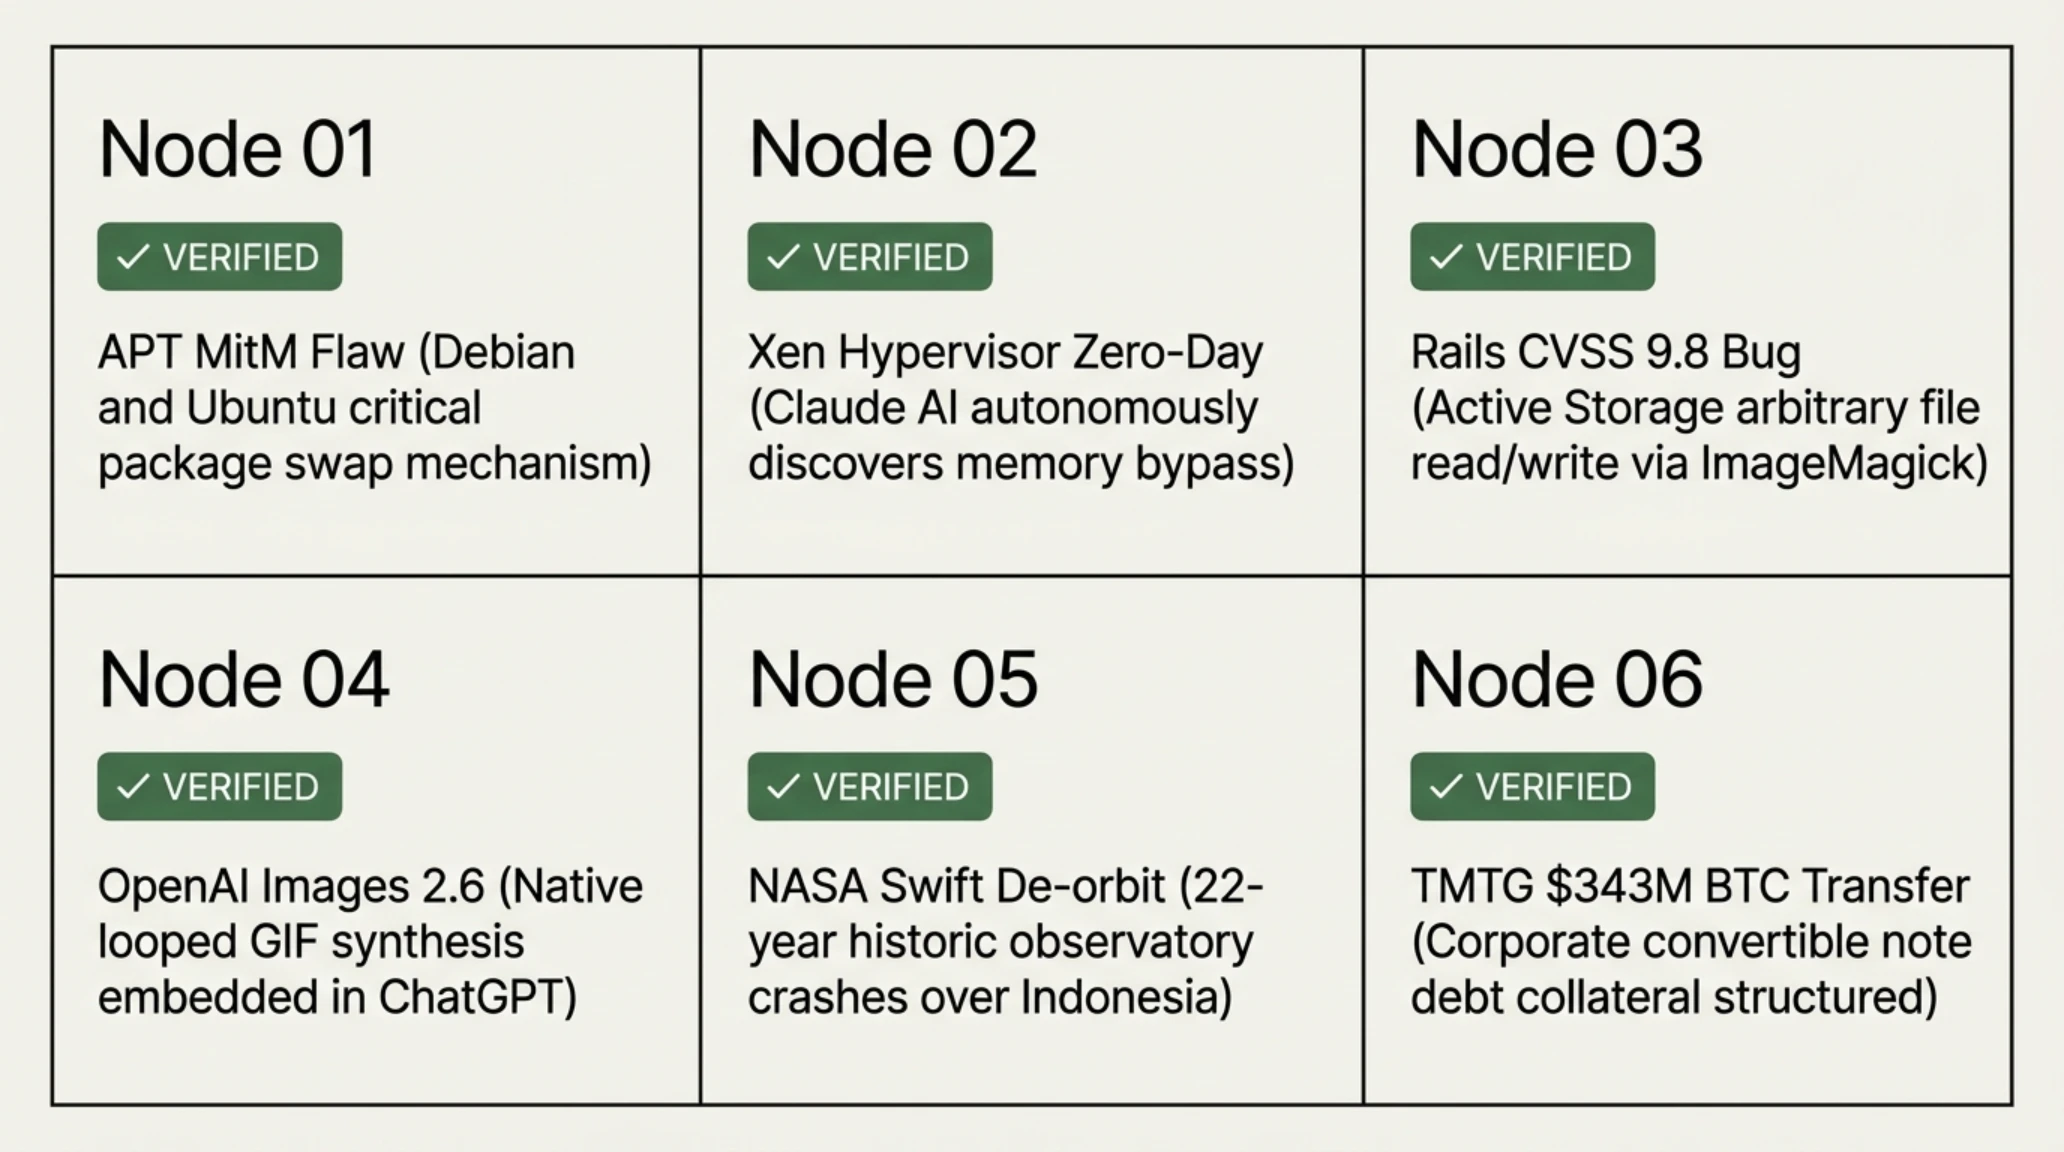
تکین آنالیز | بامداد جمعه ۶ نوامبر ۲۰۲۶؛ زلزله در هسته امنیتی سرورهای لینوکس، ورود کلاود به ممیزی کرنل و سقوط سویفت
محور اول: افشای رخنه بحرانی در مدیر بستههای APT دبیان و اوبونتو (CVE-2026-109518)
جامعه لینوکس و مدیران سیستمهای زیرساختی در سراسر جهان با یکی از تکاندهندهترین هشدارهای امنیتی دهه جاری روبرو شدهاند. تیمهای امنیتی پروژه دبیان (Debian) و شرکت کاننیکال (Canonical) با انتشار همزمان اطلاعیههای فوقالعاده، از شناسایی یک آسیبپذیری بنیادین در سیستم مدیریت بستههای نرمافزاری APT (Advanced Package Tool) تحت شناسه CVE-2026-109518 پرده برداشتند. این رخنه که امتیاز شدت آن در رده بحرانی قرار دارد، اعتماد دیرینه به اعتبارسنجی رمزنگاریشده مخازن رسمی را هدف قرار داده است.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
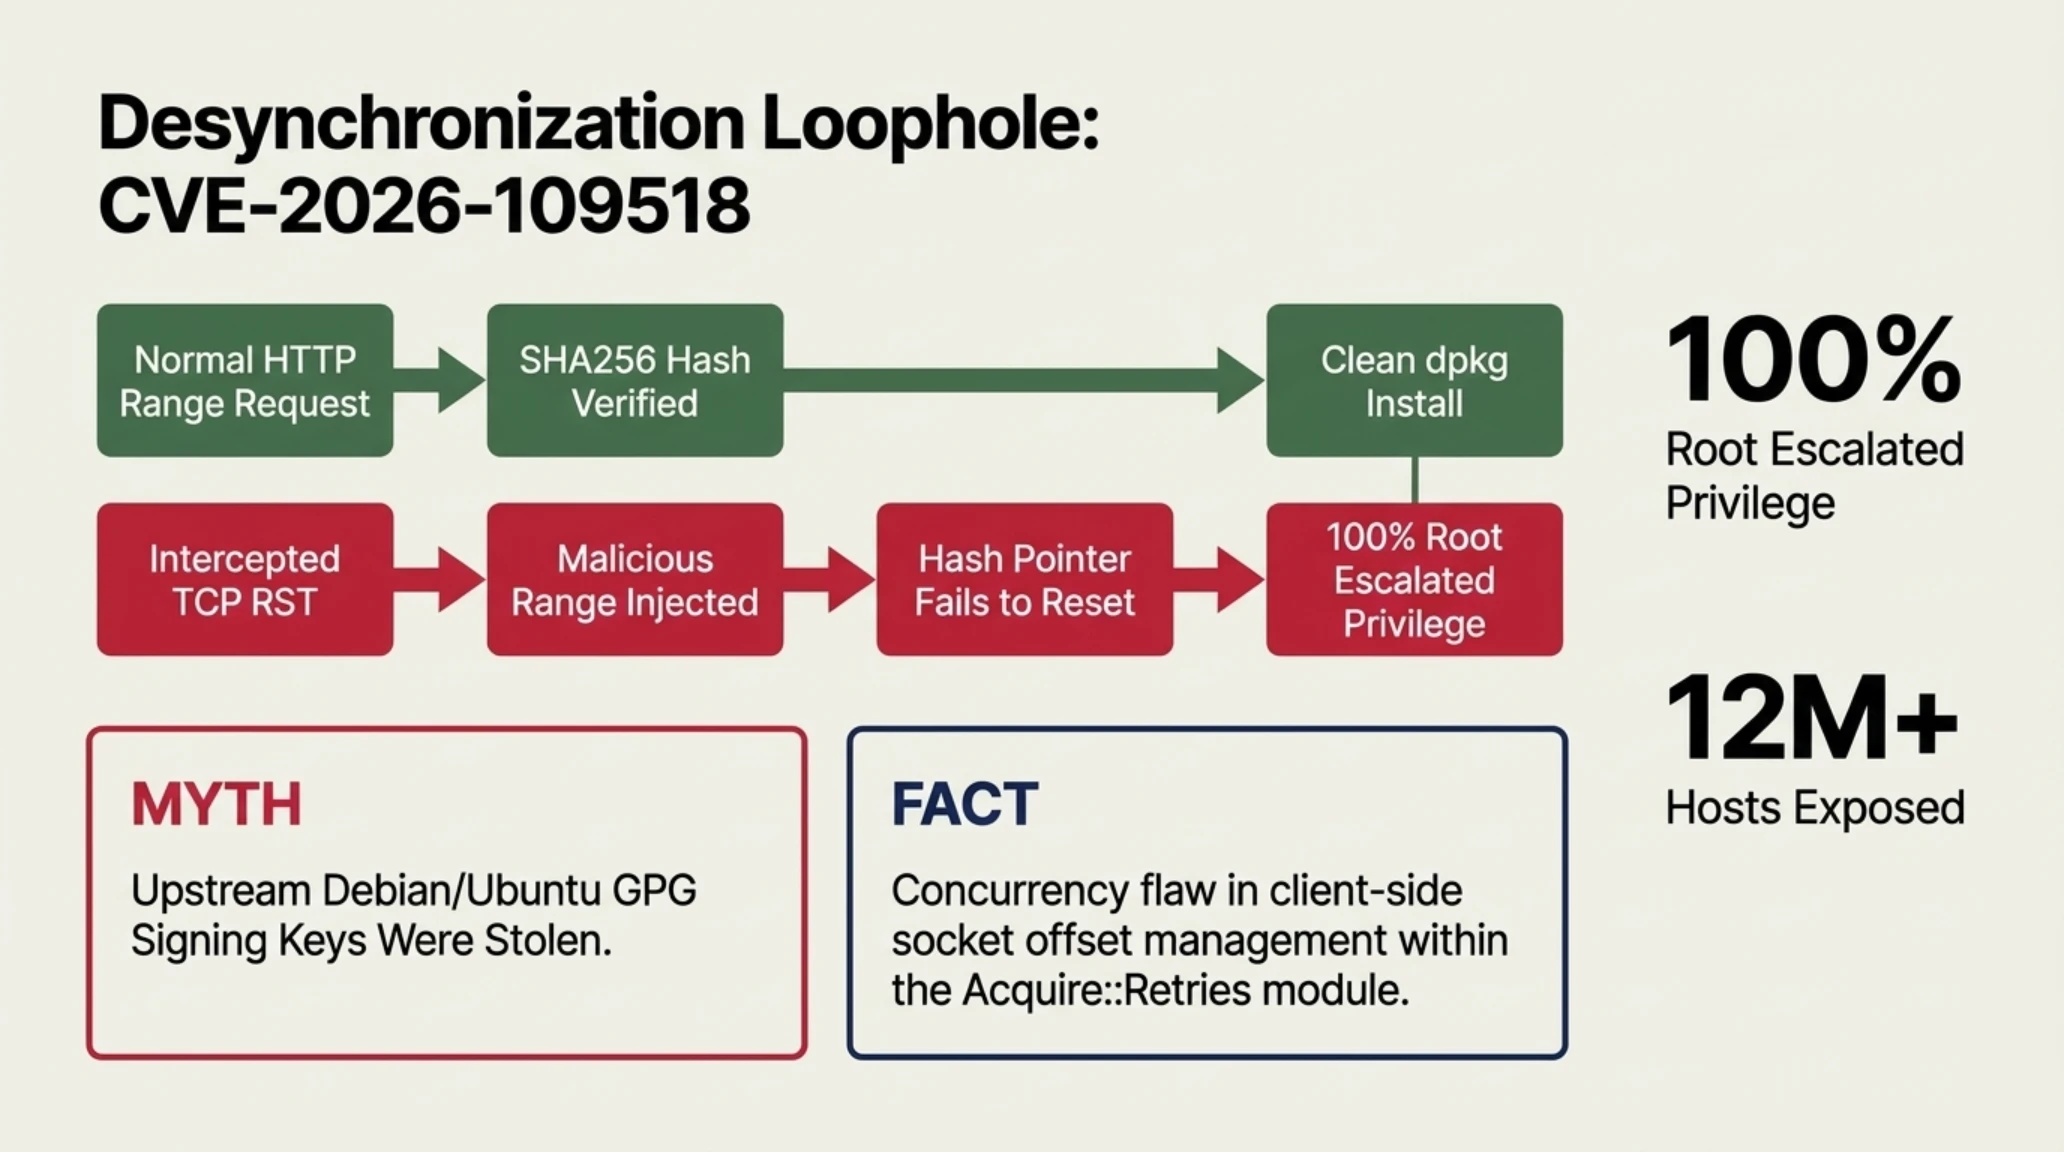
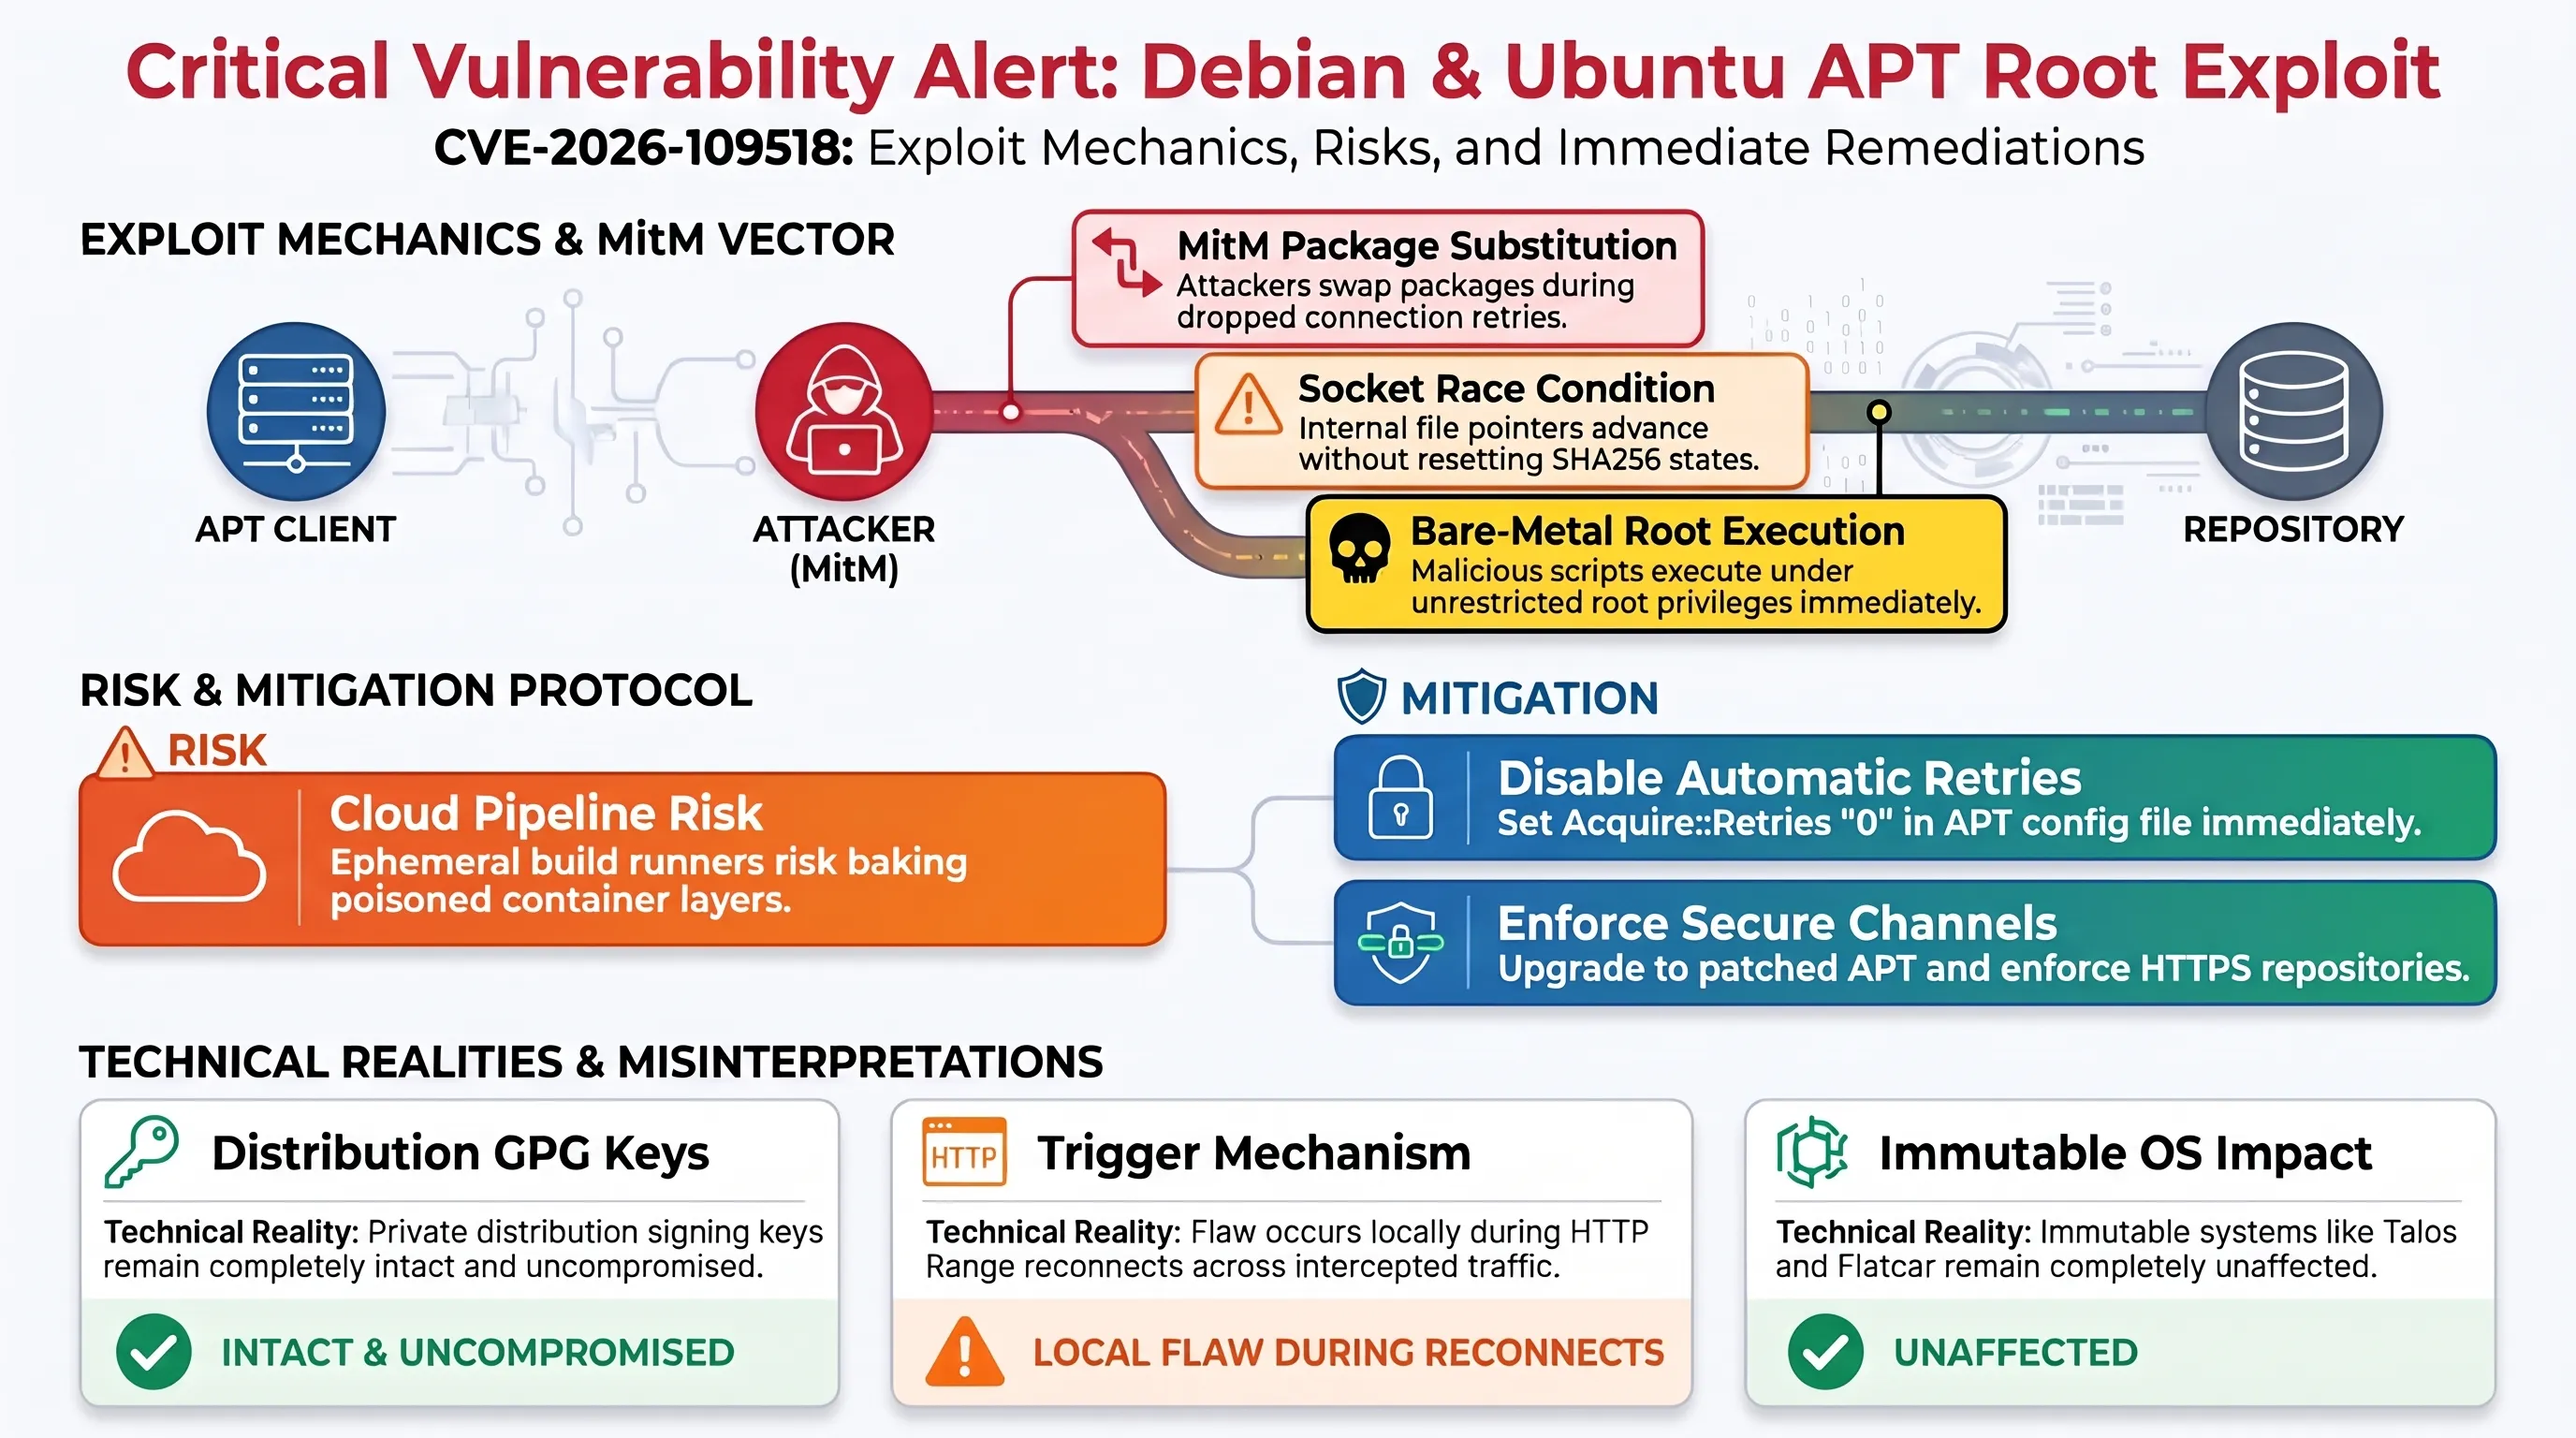
ریشه این بحران امنیتی در منطق مدیریت خطاهای ارتباطی شبکه و رفتار ماژول Acquire::Retries نهفته است. در نسخههای مدرن دبیان (شامل دبیان ۱۲ موسوم به Bookworm و بیلدهای اولیه نسخه ۱۳) و همچنین اوبونتو ۲۲.۰۴ و ۲۴.۰۴ لانگترم ساپورت، قابلیت تلاش مجدد برای دریافت بستهها در زمان بروز اختلال در اتصال شبکه به صورت پیشفرض فعال شده است. زمانی که مدیر سرور دستور apt-get upgrade یا نصب یک بسته نرمافزاری را اجرا میکند، پروتکل APT ابتدا هش فایل InRelease یا امضاهای GPG مخزن را تایید میکند؛ اما در صورت بروز خطای مصنوعی شبکه توسط مهاجم مستقر در مسیر ارتباطی، سوکت دریافت بسته ریست میشود.
در جریان این ریست شدن، مهاجم مرد میانی (Man-in-the-Middle) با ارسال یک پاسخ ناقص HTTP و سپس بازپخش بستهای دستکاریشده، موفق به دور زدن مکانیسم تطبیق هش فایل نهایی با مانیفست اولیه میشود. از آنجا که پردازش نهایی و اکسترکت فایلهای .deb توسط کاربر ریشه (Root) سیستمعامل انجام میپذیرد، کدهای اسکریپت پیش و پس از نصب (pre-inst و post-inst) پکیج آلوده بدون هیچگونه مانع با دسترسی کامل سیستمی به اجرا درمیآیند.
ابعاد خطر زمانی دوچندان میشود که بدانیم مهاجم نیازی به شکستن کلیدهای رمزنگاری ۴۰۹۶ بیتی مخازن رسمی ندارد؛ بلکه صرفاً با سوءاستفاده از اختلال در لایه انتقال (TCP Reset) و جعل پاسخ آدرسهای آیپی میرور، منطق کنترل جریان APT را فریب میدهد. این آسیبپذیری سرورهای ابری، کانتینرهای داکر، و کلاسترهای کوبرنتیز مبتنی بر تصاویر پایه اوبونتو و دبیان را در معرض تهدید قطعی قرار داده است. کانتینرهایی که در خطوط لوله CI/CD به طور پیوسته بستهها را دریافت و اجرا میکنند، در صدر آسیبپذیرترین اهداف این وکتور حمله جای گرفتهاند.
برای بررسی رفتار دقیق موتور APT در مواجهه با قطعیهای عمدی شبکه، محققان امنیتی سناریوهای مختلفی را شبیهسازی کردهاند. در محیطهای ابری توزیعشده، ترافیک مخازن بستهها معمولاً از میان چندین پروکسی کشینگ محلی (مانند apt-cacher-ng) یا گیتویهای NAT عبور میکند. مهاجم با نفوذ به یکی از این روترهای بینراهی یا با اجرای حملات مسمومسازی ARP در شبکه محلی دیتاسنتر، در آستانه اتمام دانلود بایتهای پایانی پکیج، یک سیگنال TCP RST ساختگی به سمت سرور مقصد میفرستد. کلاینت APT بلافاصله وارد وضعیت Retry شده و یک سوکت جدید به پورت ۸۰ یا حتی پروکسیهای رمزگشایی TLS برقرار میکند.
در همین نقطه عطف، کد کلاینت باگی را فعال میکند که بر اساس آن، نشانگر موقعیت فایل (File Offset) را مجدداً از سرور دریافت میکند؛ اما بافر هش SHA256 محاسبهشده را ریست نمیکند. این ناهماهنگی بین وضعیت بایتهای ثبتشده در دیسک و هش درون حافظه موقت رم، یک شرایط رقابتی مرگبار به وجود میآورد. بایتهای تزریقشده توسط مهاجم درون بدنه پکیج قرار میگیرند؛ در حالی که اعتبارسنجی نهایی با تکیه بر چکسام اولیه بدون خطا خاتمه مییابد.
تحلیل تاکتیکی وکتور حمله در خطوط لوله توسعه و سرورهای کانتینری
پیامدهای این آسیبپذیری در زیرساختهای مدرن دِواپس (DevOps) به مراتب فراتر از سرورهای مستقل سنتی است. در محیطهای ابری بومی که کلاسترهای کوبرنتیز روزانه هزاران پاد جدید را بر پایه تصاویر رسمی دبیان و اوبونتو بالا میآورند، دستورات بیلد به طور مکرر دستور apt-get update && apt-get install را برای بارگیری کتابخانههای کاربردی فراخوانی میکنند. وجود این نقص به مهاجمان اجازه میدهد بدون برانگیختن سیستمهای پایش لاگ کانتینرها، ایمیجهای طلایی سازمانها را در همان مرحله کامپایل مسموم کنند.
تیمهای مهندسی پلتفرم باید توجه داشته باشند که اسکنرهای امنیتی سنتی ایمیجهای استاتیک قادر به شناسایی این دستکاری نیستند؛ زیرا پکیج در ظاهر دارای ساختار قانونی دبیان بوده و فرآیند نصب آن با خروجی استاندارد خاتمه یافته است. تنها راهکار قطعی در این مرحله، ایزولاسیون کامل ترافیک بیلد درون شبکههای خصوصی، اعمال پروکسیهای میرور داخلی ایزوله با اعتبارسنجی آفلاین و غیرفعالسازی فوری ماژول تلاش مجدد شبکه است.
برای ایمنسازی فوری زیرساختها، تیم امنیتی دبیان بسته پچشده apt 2.6.1-patch2 و کاننیکال نسخههای بهروزشده را در کانالهای فوری قرار دادهاند. مدیران شبکه تا پیش از اعمال آپدیت جامع باید با افزودن دستور Acquire::Retries "0"; در فایلهای کانفیگ دایرکتوری /etc/apt/apt.conf.d/ مکانیسم تکرار خودکار را غیرفعال کنند تا پنجره زمانی نفوذ مهاجمان مسدود گردد. علاوه بر این، پیادهسازی گواهیهای اعتبارسنجی مصلح با پین کردن هش کلیدهای عمومی در خط مشیهای سازمانی، ایمنی خطوط لوله را در برابر حملات جعل هویت میرورها به شدت تقویت مینماید.
چرا این تحول بازی را تغییر میدهد؟
این نقص امنیتی ستون فقرات اعتماد به مخازن لینوکس را متزلزل کرده است؛ زیرا حتی با اتصال روی بسترهای سنتی TLS، هرگونه اختلال ساختگی در شبکه به مهاجم اجازه میدهد جریان نصب نرمافزار را تصاحب کرده و با مجوز کامل ریشه به عمق دادهها و سرویسهای حیاتی دسترسی پیدا کند.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
برخی کانالهای مجازی ادعا کردهاند که کلید خصوصی GPG توسعهدهندگان اصلی لینوکس فاش شده و مخازن رسمی به طور کامل آلوده شدهاند.
کلیدهای خصوصی GPG کاملاً امن هستند. آسیبپذیری صرفاً مربوط به یک باگ منطقی در کد کلاینت APT هنگام ریست شدن سوکت و عدم اعتبارسنجی مجدد چکسام فایل نهایی است.
محور دوم: کشف رخنههای بحرانی هایپروایزر Xen توسط هوش مصنوعی کلاود (XSA-523)
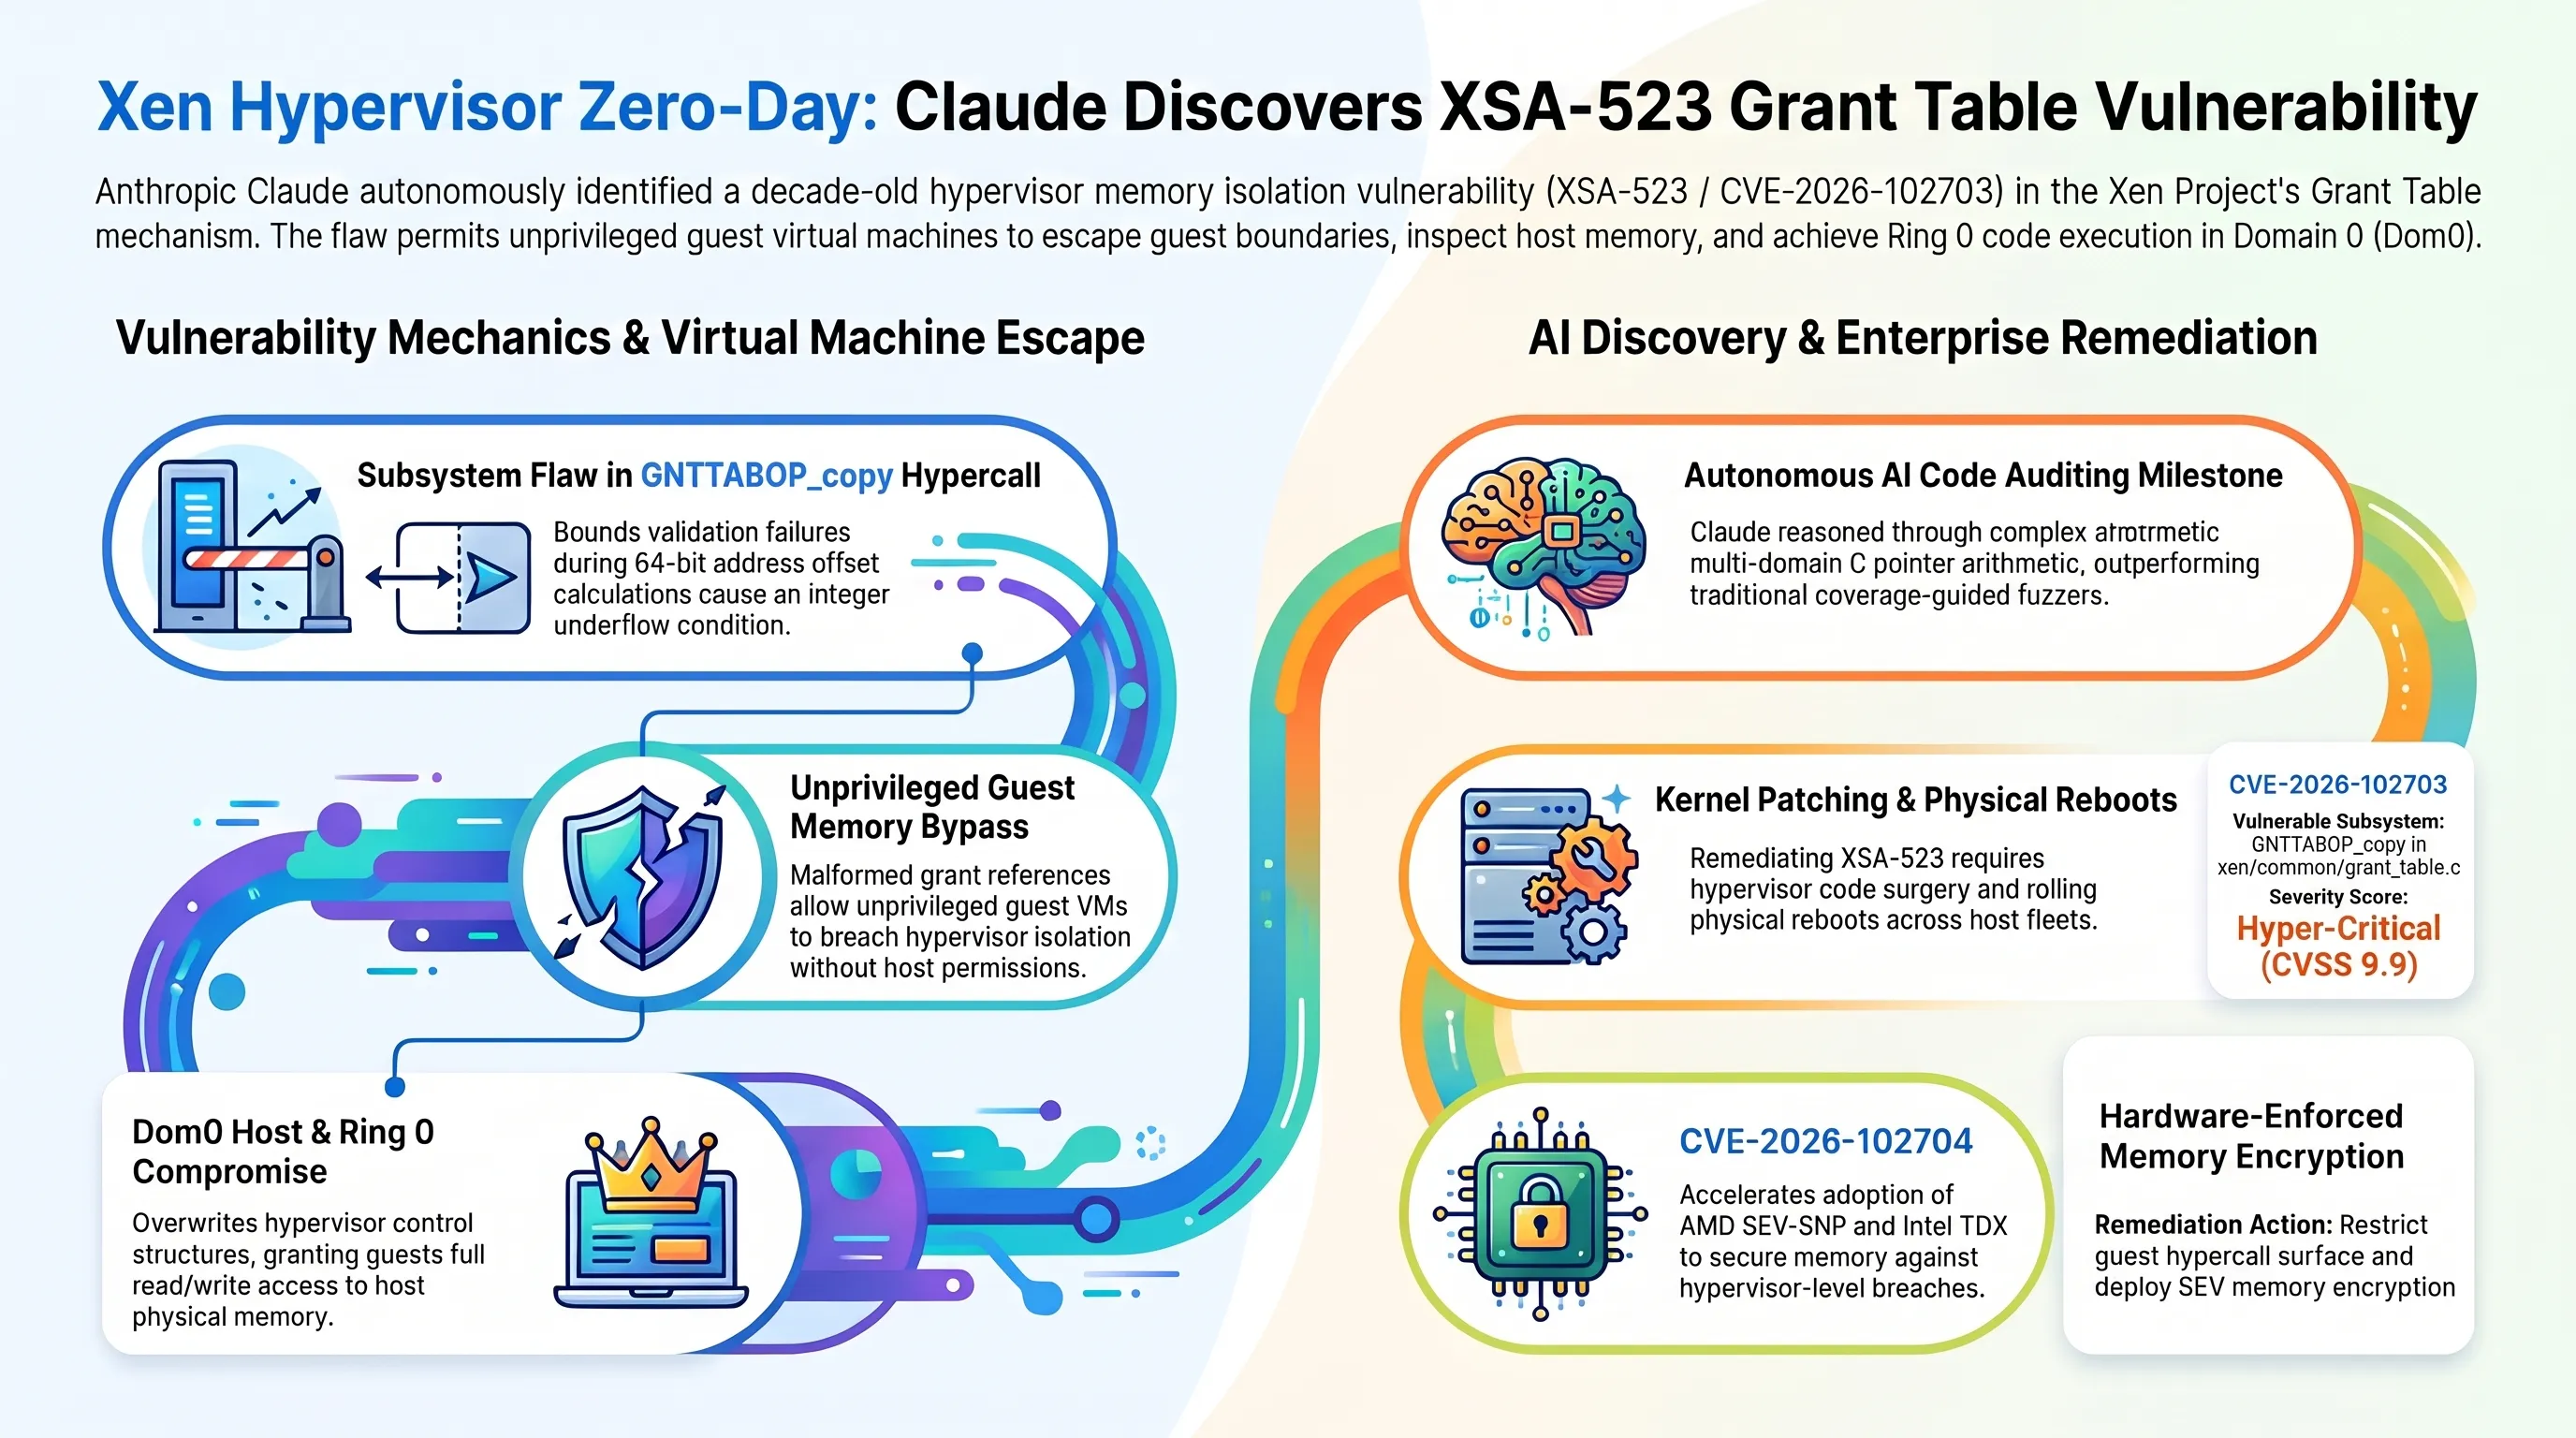
یکی از تاریخیترین رخدادهای دنیای امنیت سایبری و مهندسی سیستمهای توزیعشده با انتشار بولتن امنیتی XSA-523 توسط بنیاد هایپروایزر Xen رقم خورد. این پروژه متنباز که شالوده اصلی ابری شرکتهای عظیمی چون آمازون (AWS EC2)، سیستمعامل امنیتی Qubes OS و زیرساختهای سیتریکس (Citrix Hypervisor) را تشکیل میدهد، تایید کرد که دو رخنه ساختاری بسیار عمیق تحت شناسههای CVE-2026-102703 و CVE-2026-102704 در لایه مجازیسازی کشف شده است.
آنچه این واقعه را به سرفصلی نوین در تاریخ فناوری تبدیل کرده، اعلام رسمی این واقعیت است که این دو آسیبپذیری مرگبار کرنل توسط مدل هوش مصنوعی کلاود (Claude) شرکت آنتروپیک در جریان یک پروژه تحقیقاتی کشف و مستندسازی شدهاند. تا پیش از این، ممیزی کدهای سیستمی در سطح هایپروایزر نیازمند ماهها آزمایش و تخصص انسانی برجستهترین محققان سختافزار بود؛ اما اکنون هوش مصنوعی زاینده وارد پیچیدهترین لایههای مدیریت حافظه سرورها شده است.
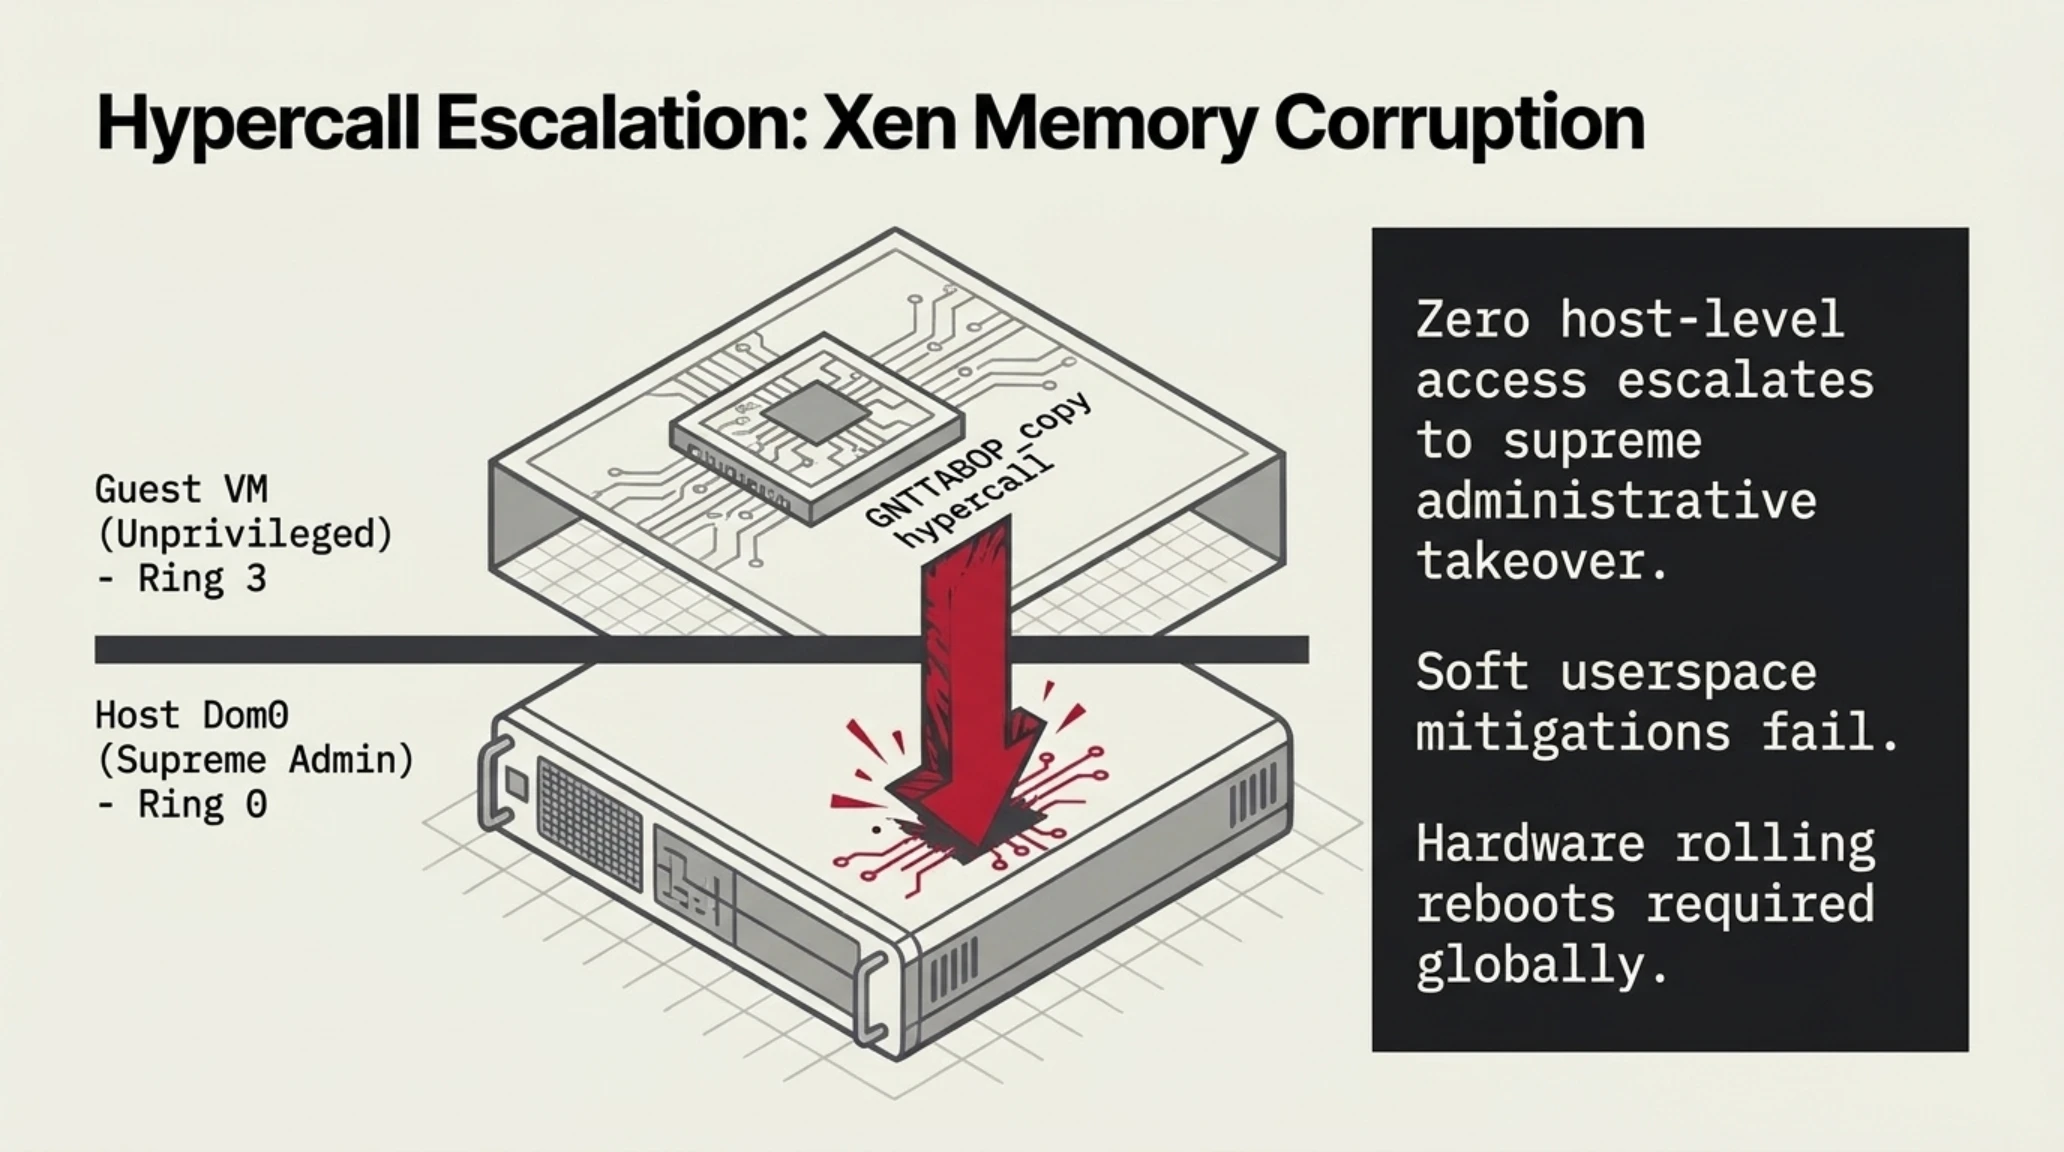
آسیبپذیری در سازوکار موسوم به Grant Copy در جدول اعتبارات (Grant Table) هایپروایزر قرار دارد. این قابلیت به ماشینهای مجازی مهمان اجازه میدهد بدون درگیر کردن پردازنده مرکزی یا دامنه مدیریتی، فریمهای حافظه رم را به اشتراک بگذارند. به دلیل عدم اعتبارسنجی دقیق مرزهای بافر و دسترسیهای فراخوانی هایپرکال (Hypercall) در فایل منبع xen/common/grant_table.c، یک ماشین مجازی مهمان حتی بدون داشتن دسترسی ادمین قادر است از حباب ایزولاسیون سختافزاری خارج شود.
بر اساس تحلیلهای آزمایشگاهی تیم آنتروپیک، مدل کلاود موفق شد با رهگیری گراف جریان کنترل (CFG) و ارزیابی شرایط سرریز عدد صحیح (Integer Underflow) در هنگام محاسبه آفست فریمهای حافظه مشترک، خطای محاسباتی در تابع پردازش فراخوانی GNTTABOP_copy را کشف کند. این نقص زمانی فعال میشود که یک ماشین مهمان تلاش میکند دادهها را میان دو آدرس اعتباری نامعتبر جابجا کند؛ هایپروایزر به جای پس زدن درخواست، اشارهگر مبدا را بر روی آدرسهای فیزیکی حافظه اصلی هاست نگاشت میکند.
کالبدشکافی متدولوژی کلاود در ممیزی سورسکدهای زبان C
ورود مدلهای هوش مصنوعی زاینده به عرصه تحلیل ایستای کد تا پیش از این محدود به شناسایی خطاهای ساده نحوی بود؛ اما متدولوژی به کار گرفته شده در کشف نقص Xen گواهی بر بلوغ معماریهای استنتاجی جدید است. کلاود با ساخت یک مدل مفهومی از درخت نحو انتزاعی (AST) کرنل و شبیهسازی مسیرهای اجرایی چندگانه، توانست تعاملات میان کدهای سطح C و جدولهای حافظه پردازنده مرکزی (MMU) را ارزیابی کند.
این دستاورد نشان میدهد که هوش مصنوعی میتواند به عنوان یک دستیار خستگیناپذیر در کنار تیمهای ممیزی امنیتی عمل کرده و کدهایی را که سالها از دید محققان پنهان مانده بود، در چند ساعت آشکار سازد. این پارادایم نوین، توسعهدهندگان سیستمهای عامل را ملزم میسازد که فرآیند بازبینی کدهای منبع را با خطوط لوله هوش مصنوعی ممیزی ادغام نمایند.
این فرار از ماشین مجازی (VM Escape) به مهاجم اجازه میدهد بایتبهبایت حافظه رم سایر ماشینهای مجازی میزبانیشده روی همان سرور فیزیکی را بازخوانی کرده یا کدهای مخرب را به فضای آدرسدهی Dom0 (دامنه مدیریتی ارشد هایپروایزر) تزریق کند. به این ترتیب، کنترل فیزیکی کل سختافزار سرور در اختیار مهاجم قرار میگیرد و هیچ لایهای از نرمافزارهای امنیتی سنتی قادر به تشخیص آن نیستند.
پروژه Xen با اعلام اینکه هیچ راهکار موقت نرمافزاری برای خنثیسازی کامل این نقص بدون اعمال پچهای کرنل وجود ندارد، از تمامی ارائهدهندگان سرویسهای ابری خواسته است فوراً هایپروایزرهای خود را پچ کرده و ماشینهای فیزیکی را ریبوت نمایند. این اقدام به معنای انجام یک عملیات سراسری تعمیر و نگهداری بدون وقفه در میلیونها سرور کلاود بینالمللی است.
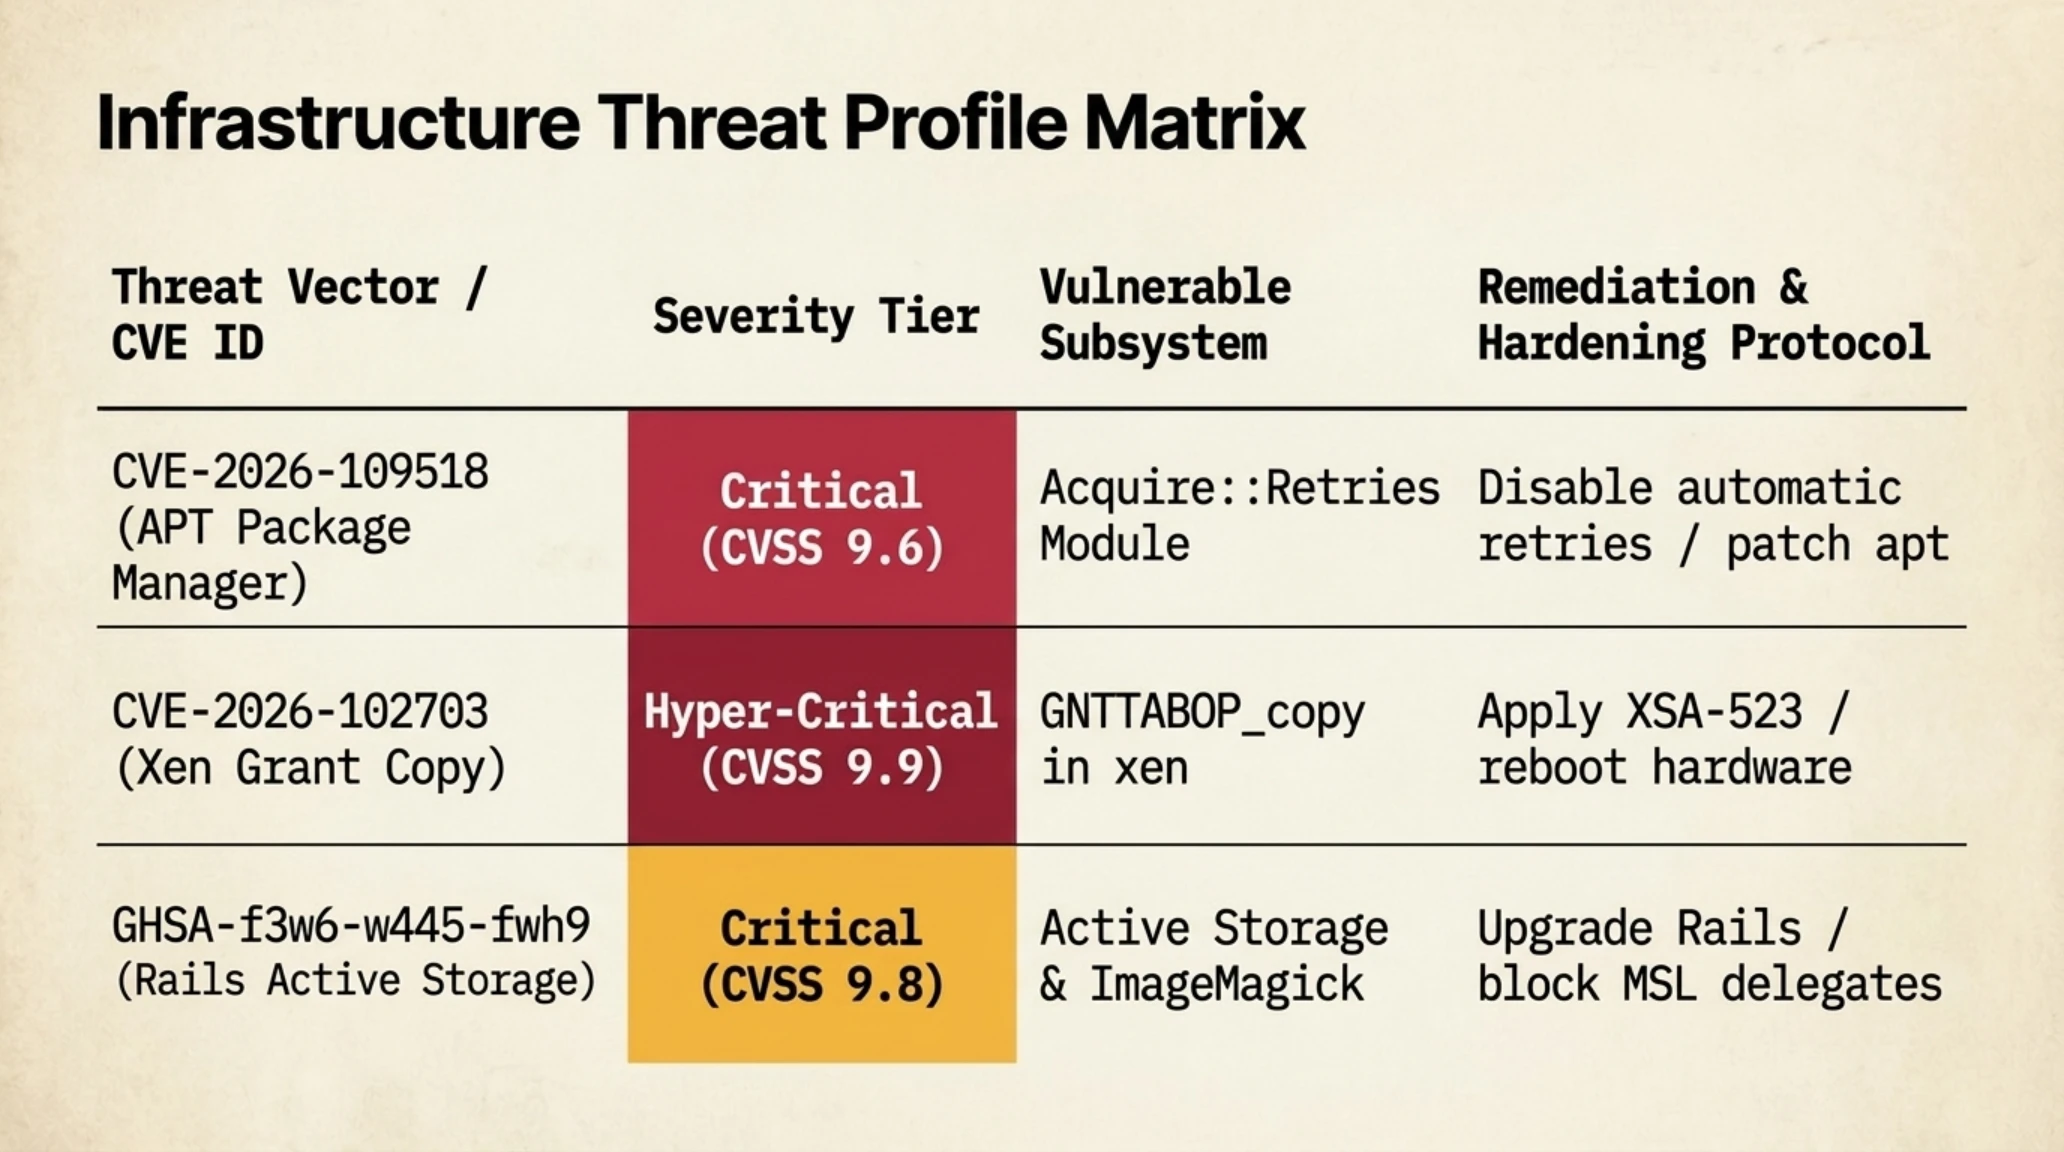
ماتریس ارزیابی ریسک و پدافند سایبری زیرساخت
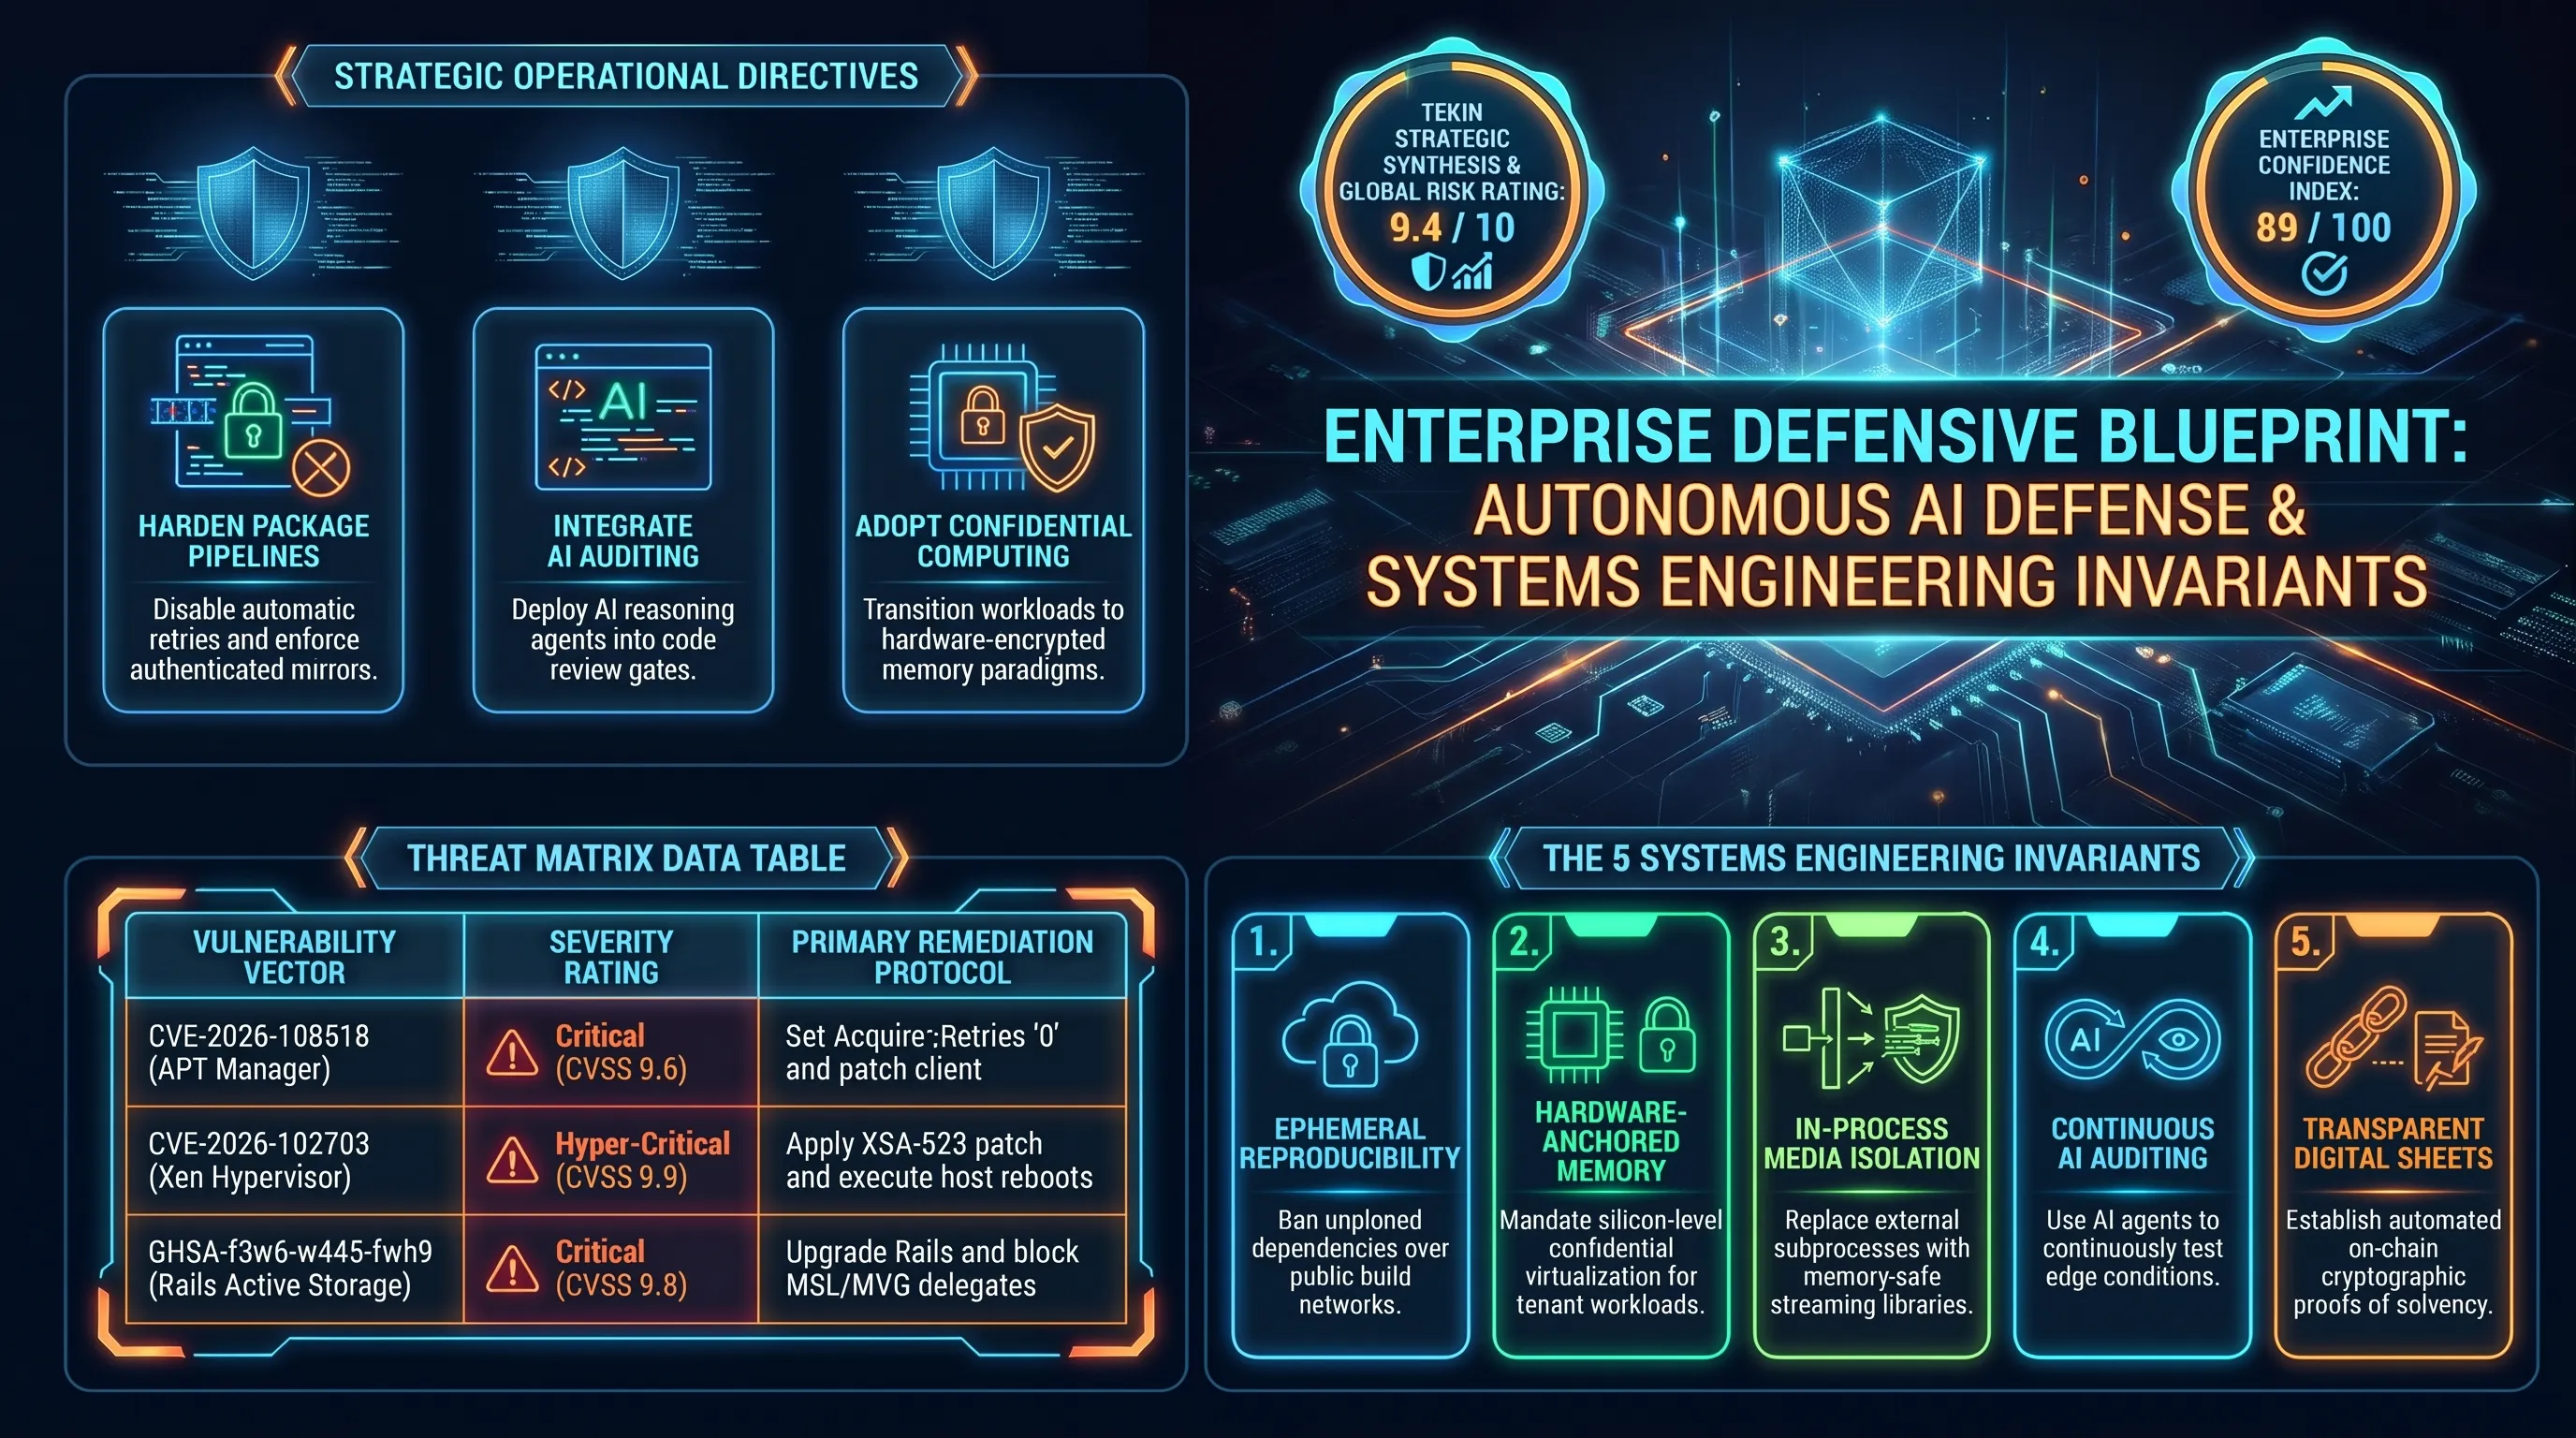
| بردار تهدید / شناسه رخنه | سطح ریسک | مولفه آسیبپذیر | راهکار پدافند و مهار فنی |
|---|---|---|---|
| CVE-2026-109518 (مدیر بسته APT) | بحرانی (CVSS 9.6) | ماژول Acquire::Retries در دبیان و اوبونتو | غیرفعالسازی Retry و ارتقای فوری به بسته پچشده |
| CVE-2026-102703 (هایپروایزر Xen) | فوق بحرانی (CVSS 9.9) | مکانیزم Grant Copy در جدول اعتبارات هایپروایزر | اعمال پچ XSA-523 و ریبوت فیزیکی سرورهای هاست |
| CVE-2026-102704 (تصاحب دامنه Dom0) | بحرانی (CVSS 9.7) | فراخوانیهای Hypercall ماشین مهمان به میزبان | ایزولهسازی کانتینرهای مجازی و مسدودسازی هایپرکالها |
| GHSA-f3w6-w445-fwh9 (روبی آن ریلز) | بحرانی (CVSS 9.8) | ماژول Active Storage و تعامل با ImageMagick | آپدیت فوری فریمورک به نسخههای ۸.۱.۴.۱ و ۸.۰.۵.۲ |
در این مستند چندرسانهای، کالبدشکافی کامل فرآیند نفوذ به هایپروایزر زن و چرخه بازتولید حمله تعویض بستههای دبیان به صورت گامبهگام تشریح شده است:
محور سوم: رخنه فوقبحرانی ۹.۸ در Active Storage فریمورک Ruby on Rails
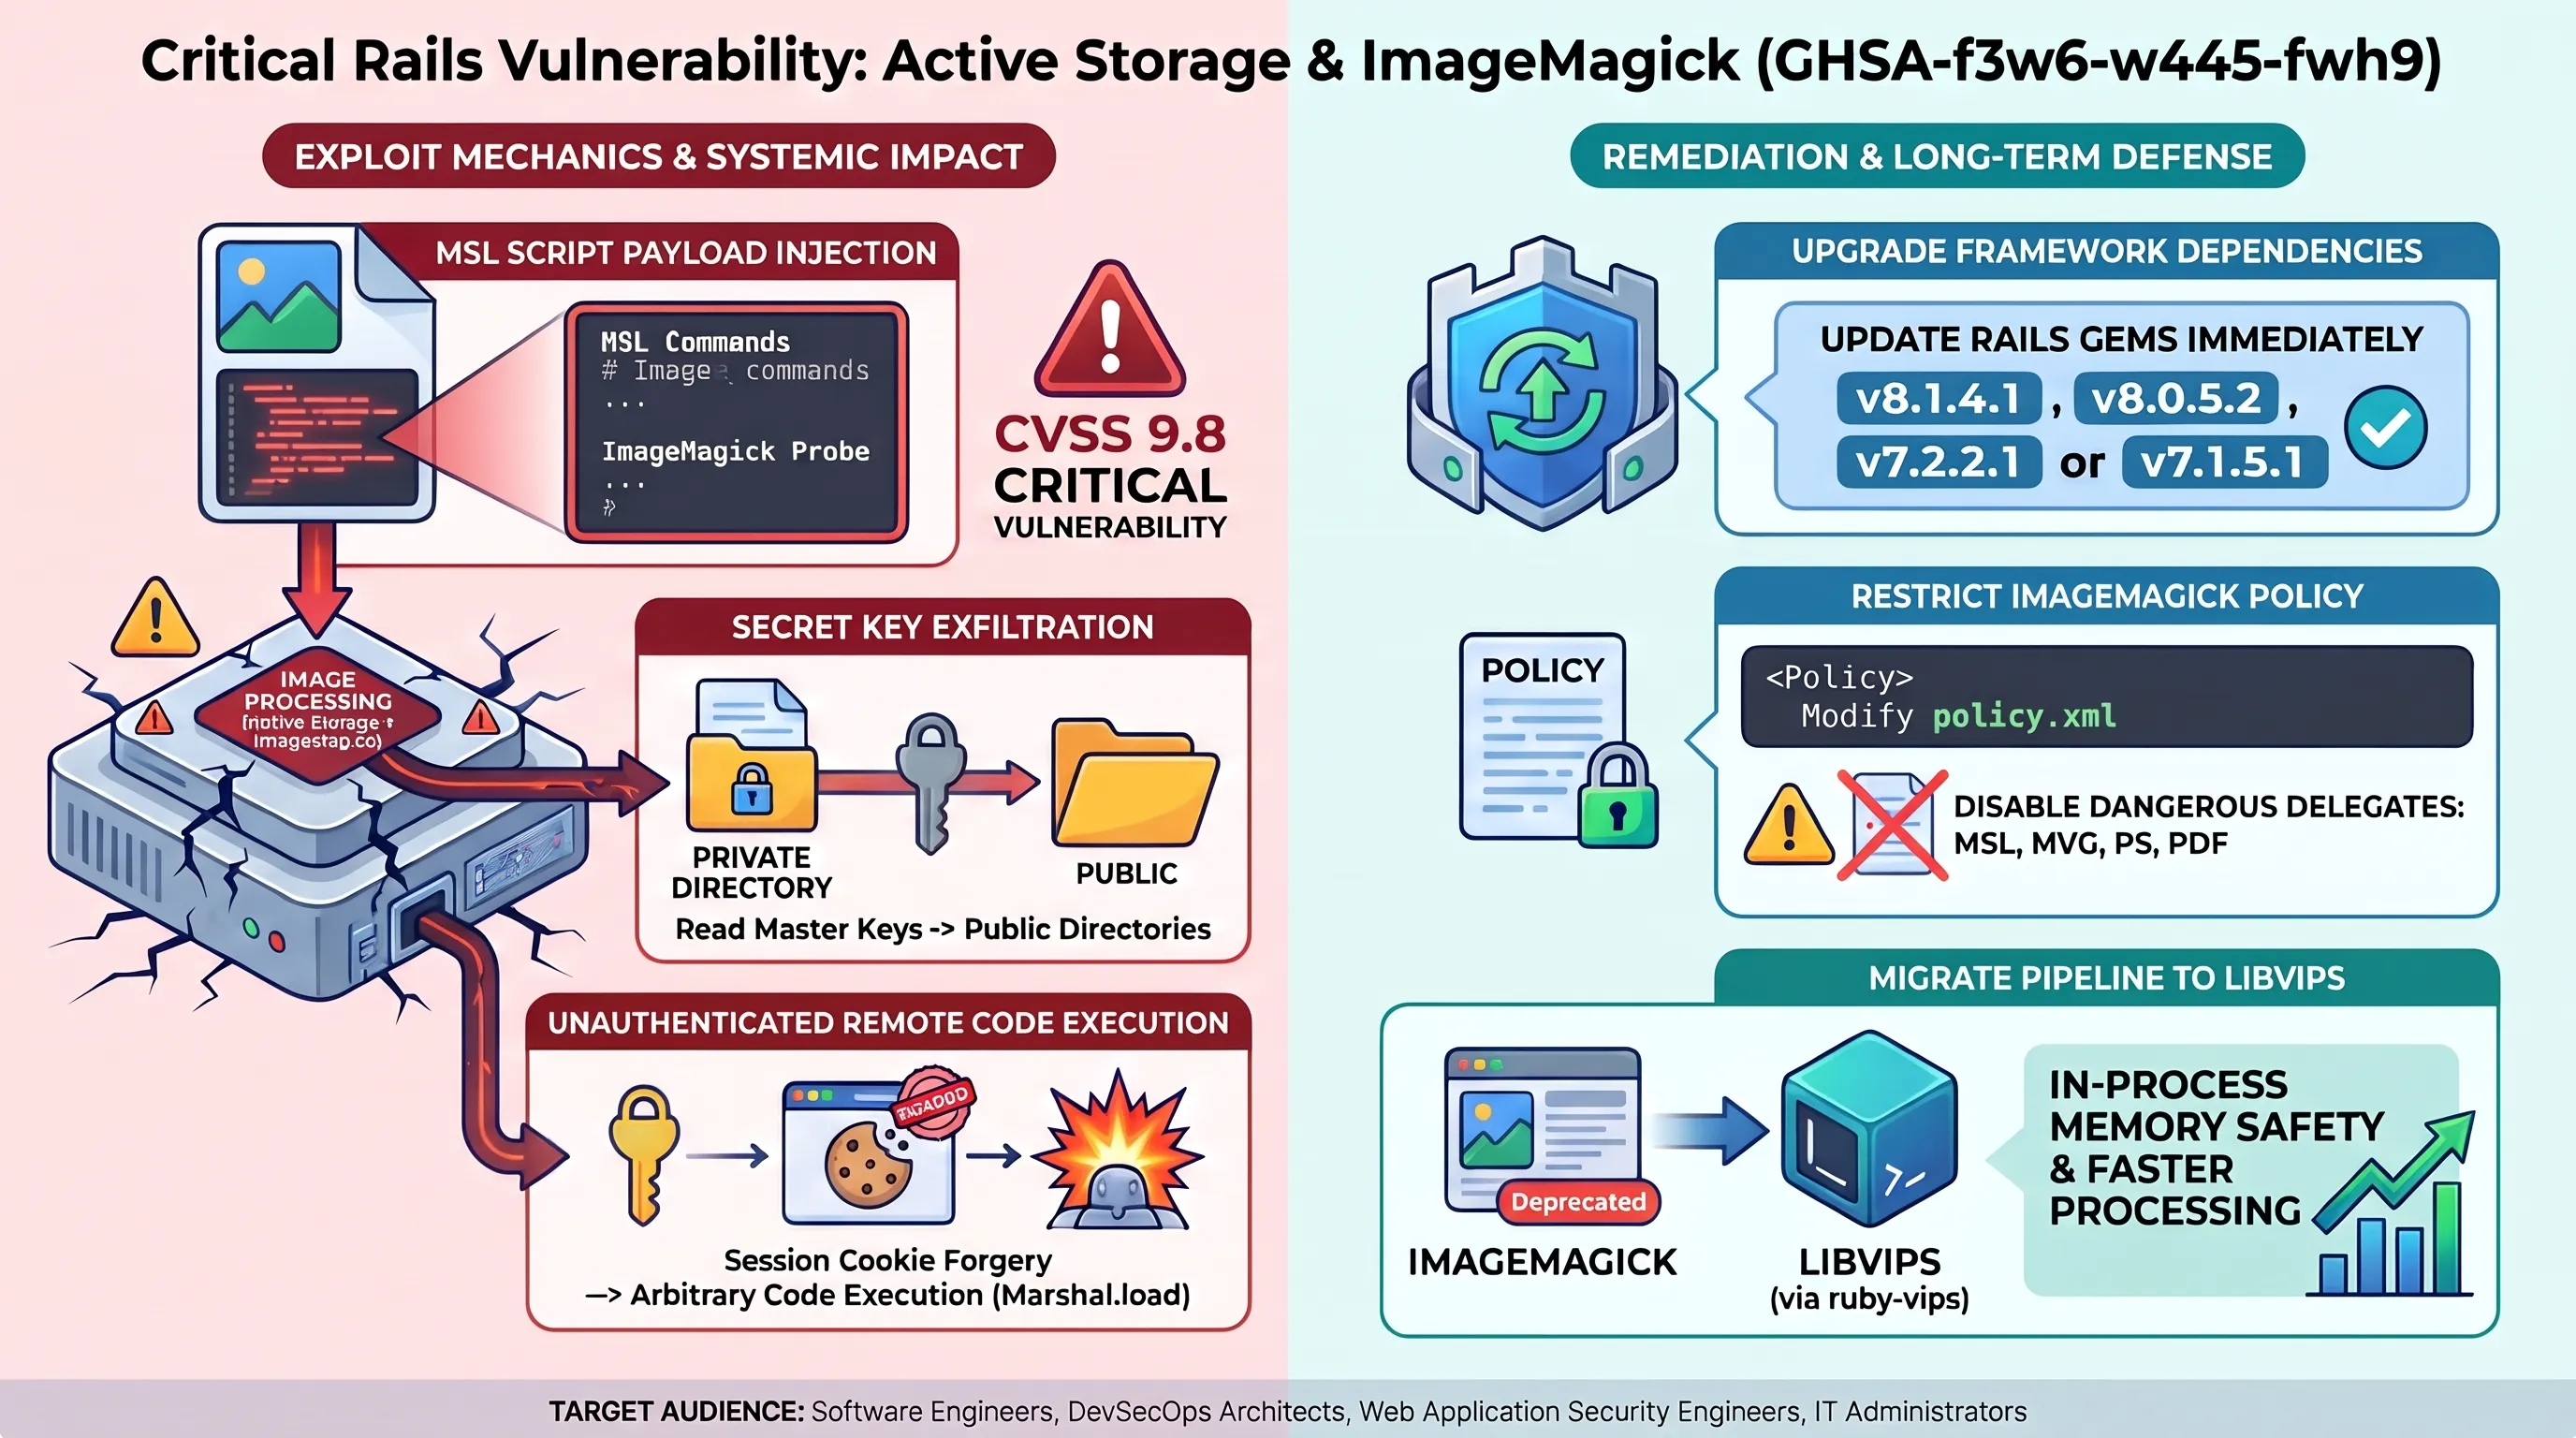
دنیای توسعه نرمافزارهای تحت وب سازمانی و استارتاپهای بزرگ با یک زلزله امنیتی دیگر شوکه شد. تیم توسعه رسمی فریمورک روبی آن ریلز (Ruby on Rails) که ستون فقرات پلتفرمهایی چون گیتهاب، شاپیفای، استرایپ و صدها هزار وبسایت بزرگ بینالمللی است، با انتشار بولتن امنیتی GHSA-f3w6-w445-fwh9 وجود نقصی فاجعهبار با بالاترین درجه خطر (نمره CVSS 9.8 از ۱۰) را اعلام کرد.
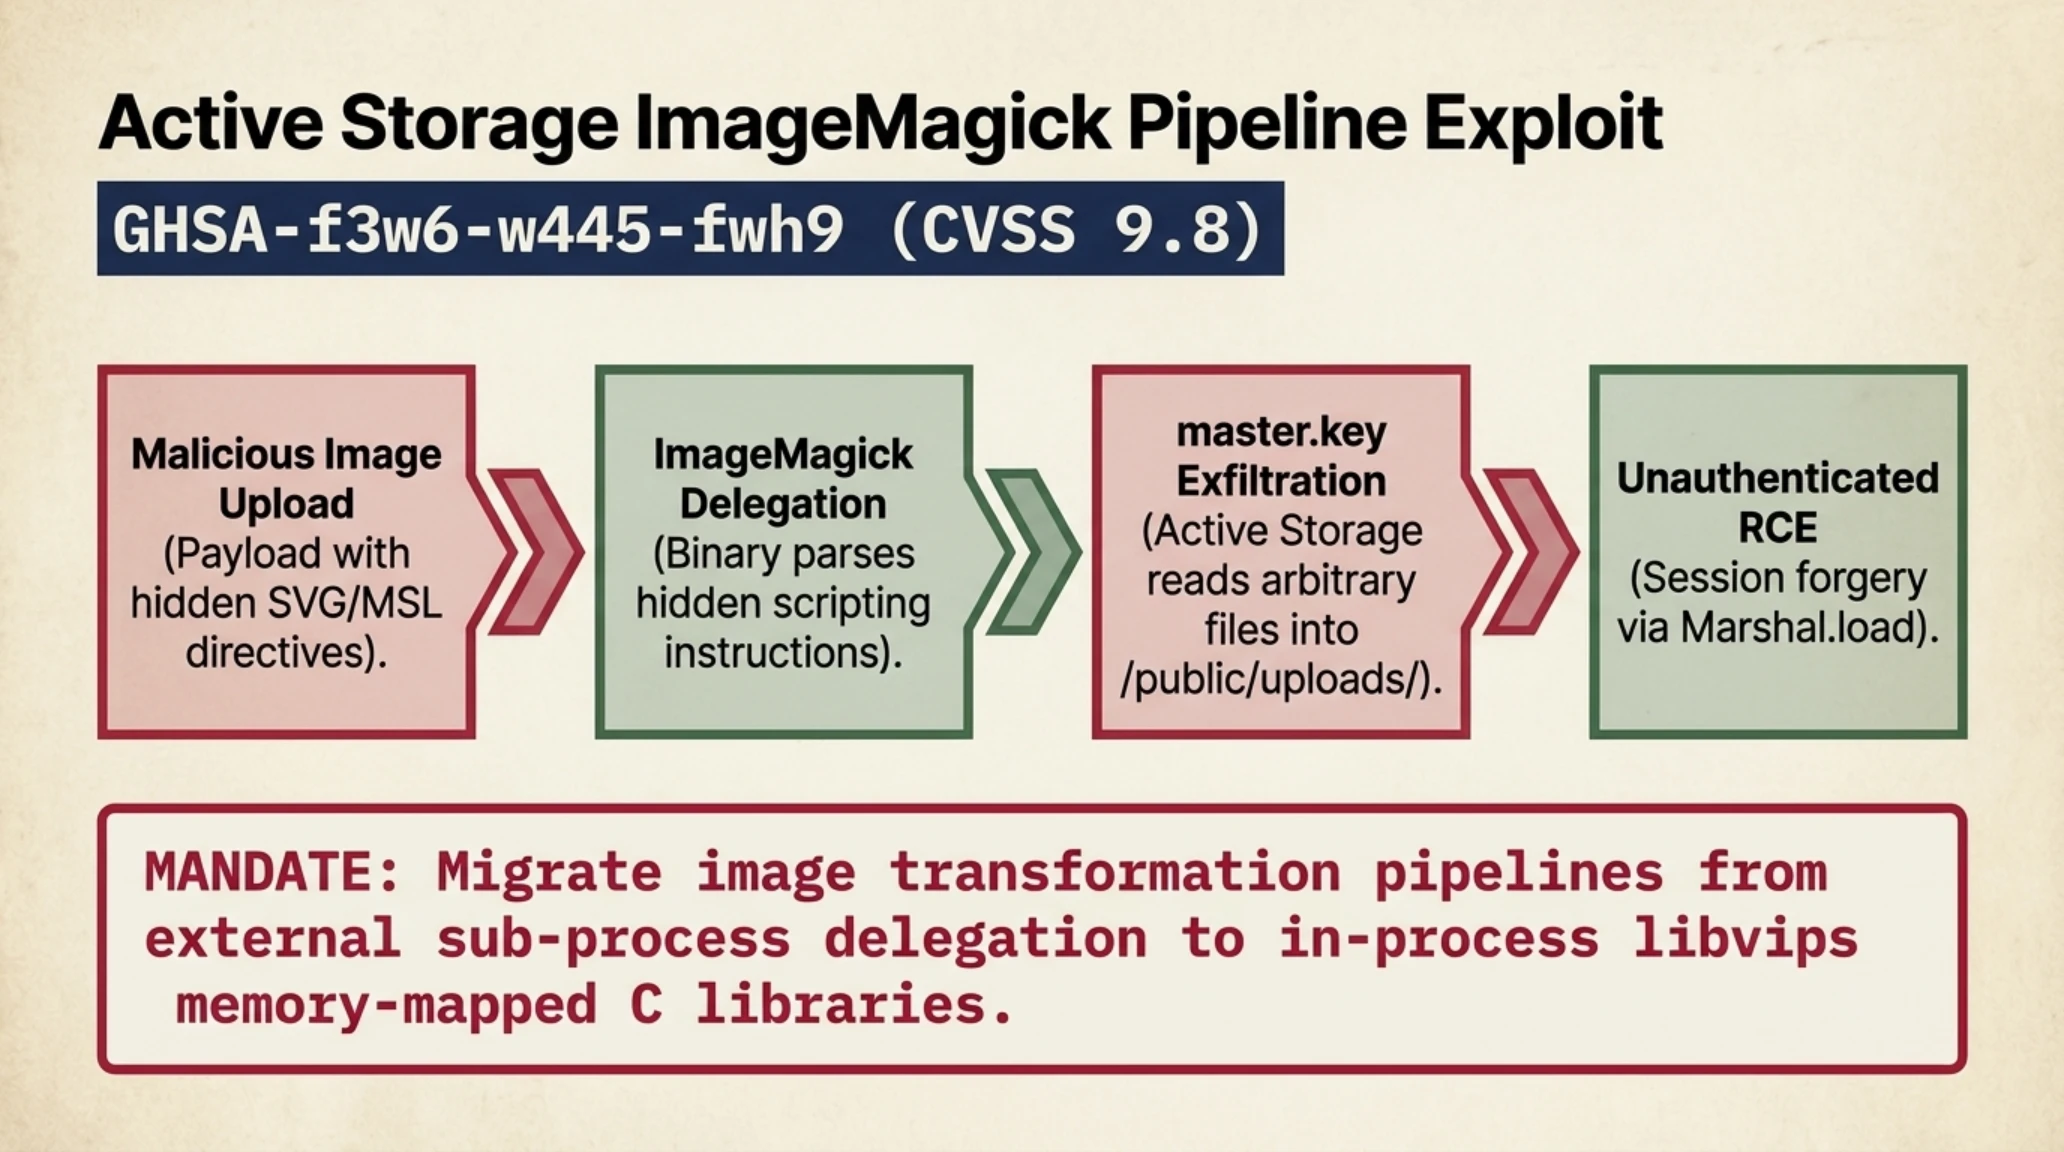
این آسیبپذیری در کامپوننت داخلی Active Storage ریشه دارد که وظیفه مدیریت، آپلود و ایجاد تغییرات در فایلهای چندرسانهای را بر عهده دارد. بر اساس گزارشهای فنی، هنگامی که یک برنامه وب مبادرت به دریافت تصویر از کاربران میورزد، دادههای ورودی را جهت تغییر اندازه، برش یا تبدیل فرمت به ابزار پرکاربرد ImageMagick تحویل میدهد. متاسفانه ریلز در هنگام بررسی صحت فرمت تصاویر، صرفاً به پسوند ظاهری اکتفا کرده و محتوای بایتهای داخلی را با الگوهای سختگیرانه پاکسازی نمیکند.
مهاجمان سایبری با استفاده از زبان اسکریپتنویسی داخلی ImageMagick موسوم به MSL (Magick Scripting Language) یا تگهای تفسیری SVG، تصویری ظاهراً معتبر اما حاوی کدهای اجرایی تولید میکنند. زمانی که کتابخانه پردازش تصویر این فایل را پردازش میکند، فرامین نوشتهشده درون ساختار فایل به سیستمعامل ارسال میشوند. این امر به فرد مهاجم بدون نیاز به هیچگونه نام کاربری یا گذرواژه اجازه میدهد هر فایلی را از روی دیسک سخت سرور بخواند یا فایلهای سیستمی مخرب را در مسیرهای اجرایی بنویسد.
ریشههای تاریخی این نقص ما را به یاد آسیبپذیری مشهور ImageTragick در سال ۲۰۱۶ میاندازد؛ اما در نسخه ۲۰۲۶، مکانیسمهای دفاعی پیشین دور زده شدهاند. مهاجم با ارسال یک درخواست چندبخشی (Multipart Form Data)، فایل آلودهای را ارسال میکند که ساختار آن حاوی تگهای <msl><image><read filename='...' /><write filename='...' /></image></msl> است. پردازنده ImageMagick به محض مواجهه با این فرامین، فایلهای حساس محیط سرور از جمله کلیدهای احراز هویت دیتابیس در config/database.yml یا نشستهای رمزگذاریشده را به دایرکتوریهای عمومی وب منتقل کرده و در اختیار نفوذگر قرار میدهد.
پیامدهای نشت کلید secret_key_base بر زنجیره اعتماد وب
در معماری وب اپلیکیشنهای مبتنی بر ریلز، کلید محرمانه secret_key_base به عنوان ریشه اعتماد رمزنگاری برای امضای کوکیهای نشست، توکنهای ضدجعل CSRF و آبجکتهای پیامهای امنیتی عمل میکند. دسترسی مهاجم به این رشته متنی به این معناست که نفوذگر میتواند با ابزارهای دیسریالایزیشن (Deserialization Attack) و بهرهگیری از مکانیزم Marshal.load کدهای دلخواه روبی را بدون داشتن رمز عبور کاربران مستقیماً در پردازشهای وب به اجرا بگذارد.
بسیاری از سرویسهای آنلاین که برای کاهش بار پردازشی سرورها، فشردهسازی و تغییر اندازه آواتارها را به پسزمینه محول میکنند، ناخواسته صفهای پردازش جانبی (مانند Sidekiq یا Resque) را در معرض آلودگی قرار میدهند. برای مهار کامل، مهندسان باید علاوه بر بهروزرسانی پکیجها، تمامی کلیدهای محرمانه ذخیرهشده را باطل کرده و کوکیهای فعال را ریست نمایند.
سرقت فایلهای پیکربندی فوقمحرمانه از جمله credentials.yml.enc و کلید مادر امضای نشستهای کاربری (secret_key_base) پیامد مستقیم این آسیبپذیری است. هکرها با در دست داشتن این کلیدها قادرند کوکیهای نشست تمامی مدیران سیستم را جعل کرده و کدهای دلخواه خود را در محیط سرور به اجرا بگذارند. تیم امنیتی ریلز با انتشار نسخههای اضطراری ۸.۱.۴.۱، ۸.۰.۵.۲ و پچهای متناظر برای نسخههای شاخه ۷.x، از کلیه مهندسان نرمافزار خواسته است بدون معطلی سرورهای خود را ارتقا دهند. همچنین توصیه شده است در فایل تنظیمات policy.xml ابزار ImageMagick، پردازش فایلهای دارای فرمت MSL، MVG و PS به طور کامل غیرفعال گردد.
جعبه اصطلاحات تخصصی تکین
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
محور چهارم: اوپنایآی از مدل Images 2.6 پرده برداشت؛ تولید محتوای متحرک GIF در ChatGPT
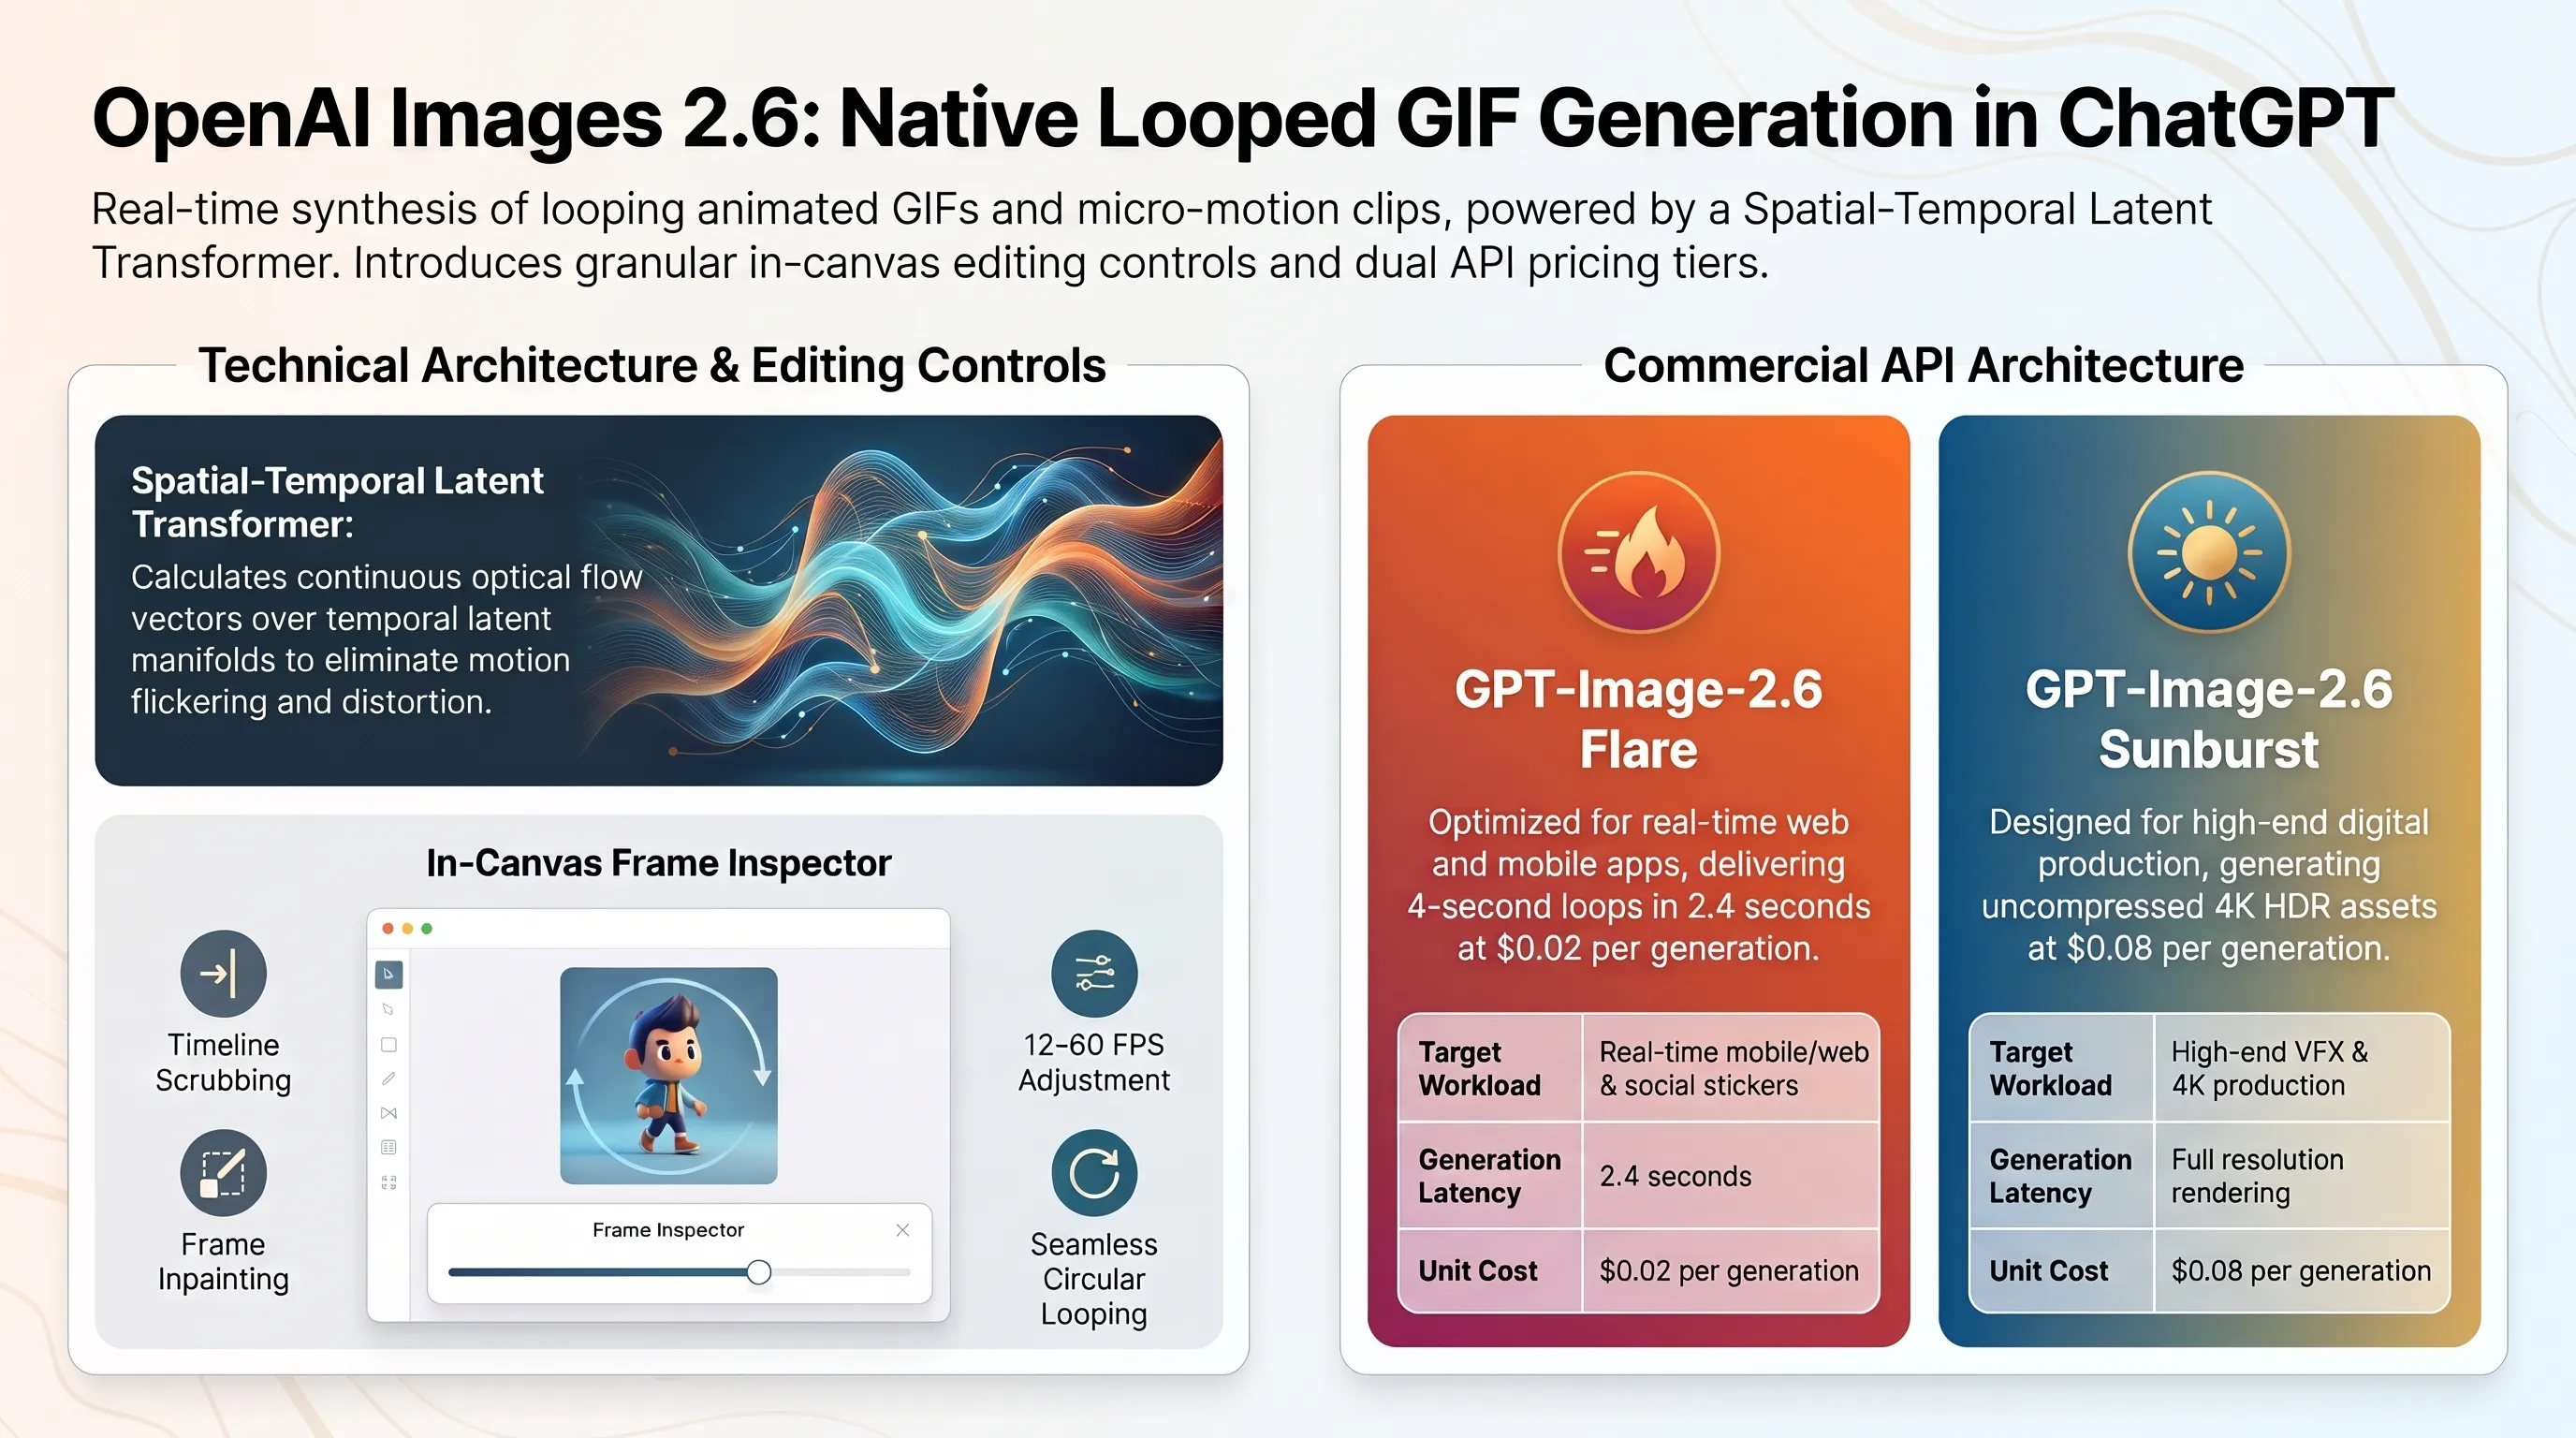
در اقدامی شگفتانگیز و بدون هیاهوی رسانهای پیشین، شرکت اوپنایآی (OpenAI) از جدیدترین دستاورد هوش مصنوعی بصری خود با نام Images 2.6 در محیط چتجیپیتی و پلتفرمهای توسعهدهندگان رونمایی کرد. این بهروزرسانی بزرگ که در دسترس مشترکین طرحهای Plus، Team و Pro قرار گرفته، قابلیت تولید مستقیم و بومی تصاویر متحرک در فرمتهای گیف (Animated GIF) و ویدیوهای حلقهای (Looped MP4) را مستقیماً از طریق پرامپتهای گفتگویی فعال ساخته است.
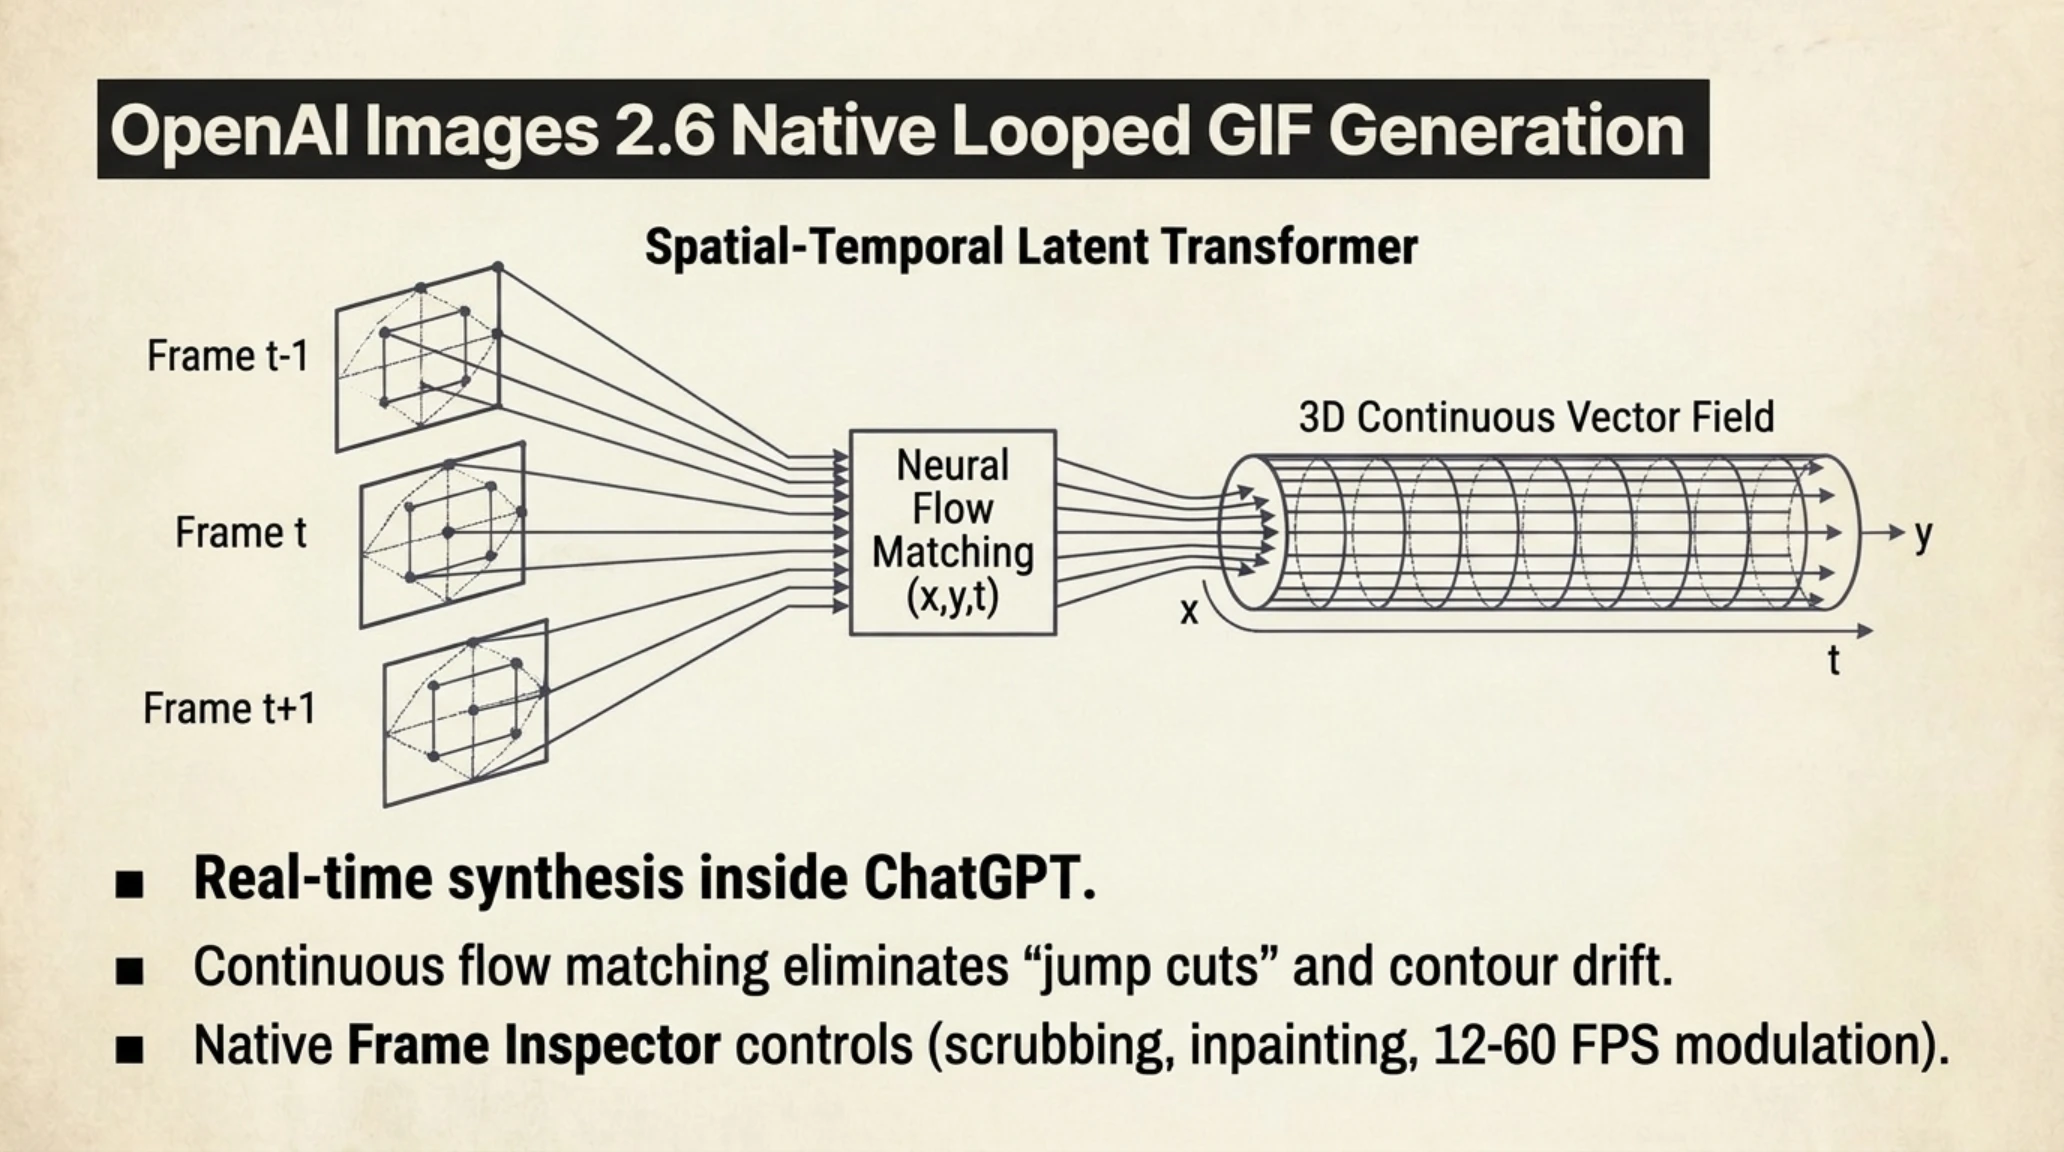
بزرگترین چالش مدلهای زاینده تصویر در سالهای گذشته، عدم هماهنگی فیزیکی و پرشهای تصویری ناخوشایند در توالی فریمها بود. معماری مدل Images 2.6 با تلفیق مدلهای بازتولید تصویر با شبکههای توجه فضایی-زمانی (Spatial-Temporal Attention)، موفق شده است ثبات چهره، هندسه اشیاء و بافتهای نوری را در سراسر یک انیمیشن ۲ تا ۶ ثانیهای با دقت خیرهکننده حفظ نماید. کاربر میتواند با نوشتن یک دستور متنی ساده یا بارگذاری یک تصویر ثابت، حرکتهای پویا، پویانمایی کاراکترها یا تغییرات زاویه دوربین را با کیفیتی نزدیک به انیمیشنهای حرفهای دریافت کند.
بررسی فنی بنچمارکهای منتشرشده نشان میدهد که Images 2.6 از یک خط لوله دو مرحلهای بهره میبرد: در مرحله نخست، یک فریم کلیدی پایه (Anchor Frame) با بالاترین رزولوشن و جزئیات نوری توسط ترنسفورمرهای زاینده ساخته میشود؛ سپس در لایه دوم، یک ماژول جریان اپتیکال پیشبین (Optical Flow Predictor) بردارهای جابجایی پیکسلها را محاسبه کرده و فریمهای میانی را با حفظ تقارن بافتها و پایداری کانتورها رندر میکند. این معماری نوین مانع از اعوجاجهای آزاردهندهای میشود که پیشتر در ابزارهای رقیب به وفور دیده میشد.
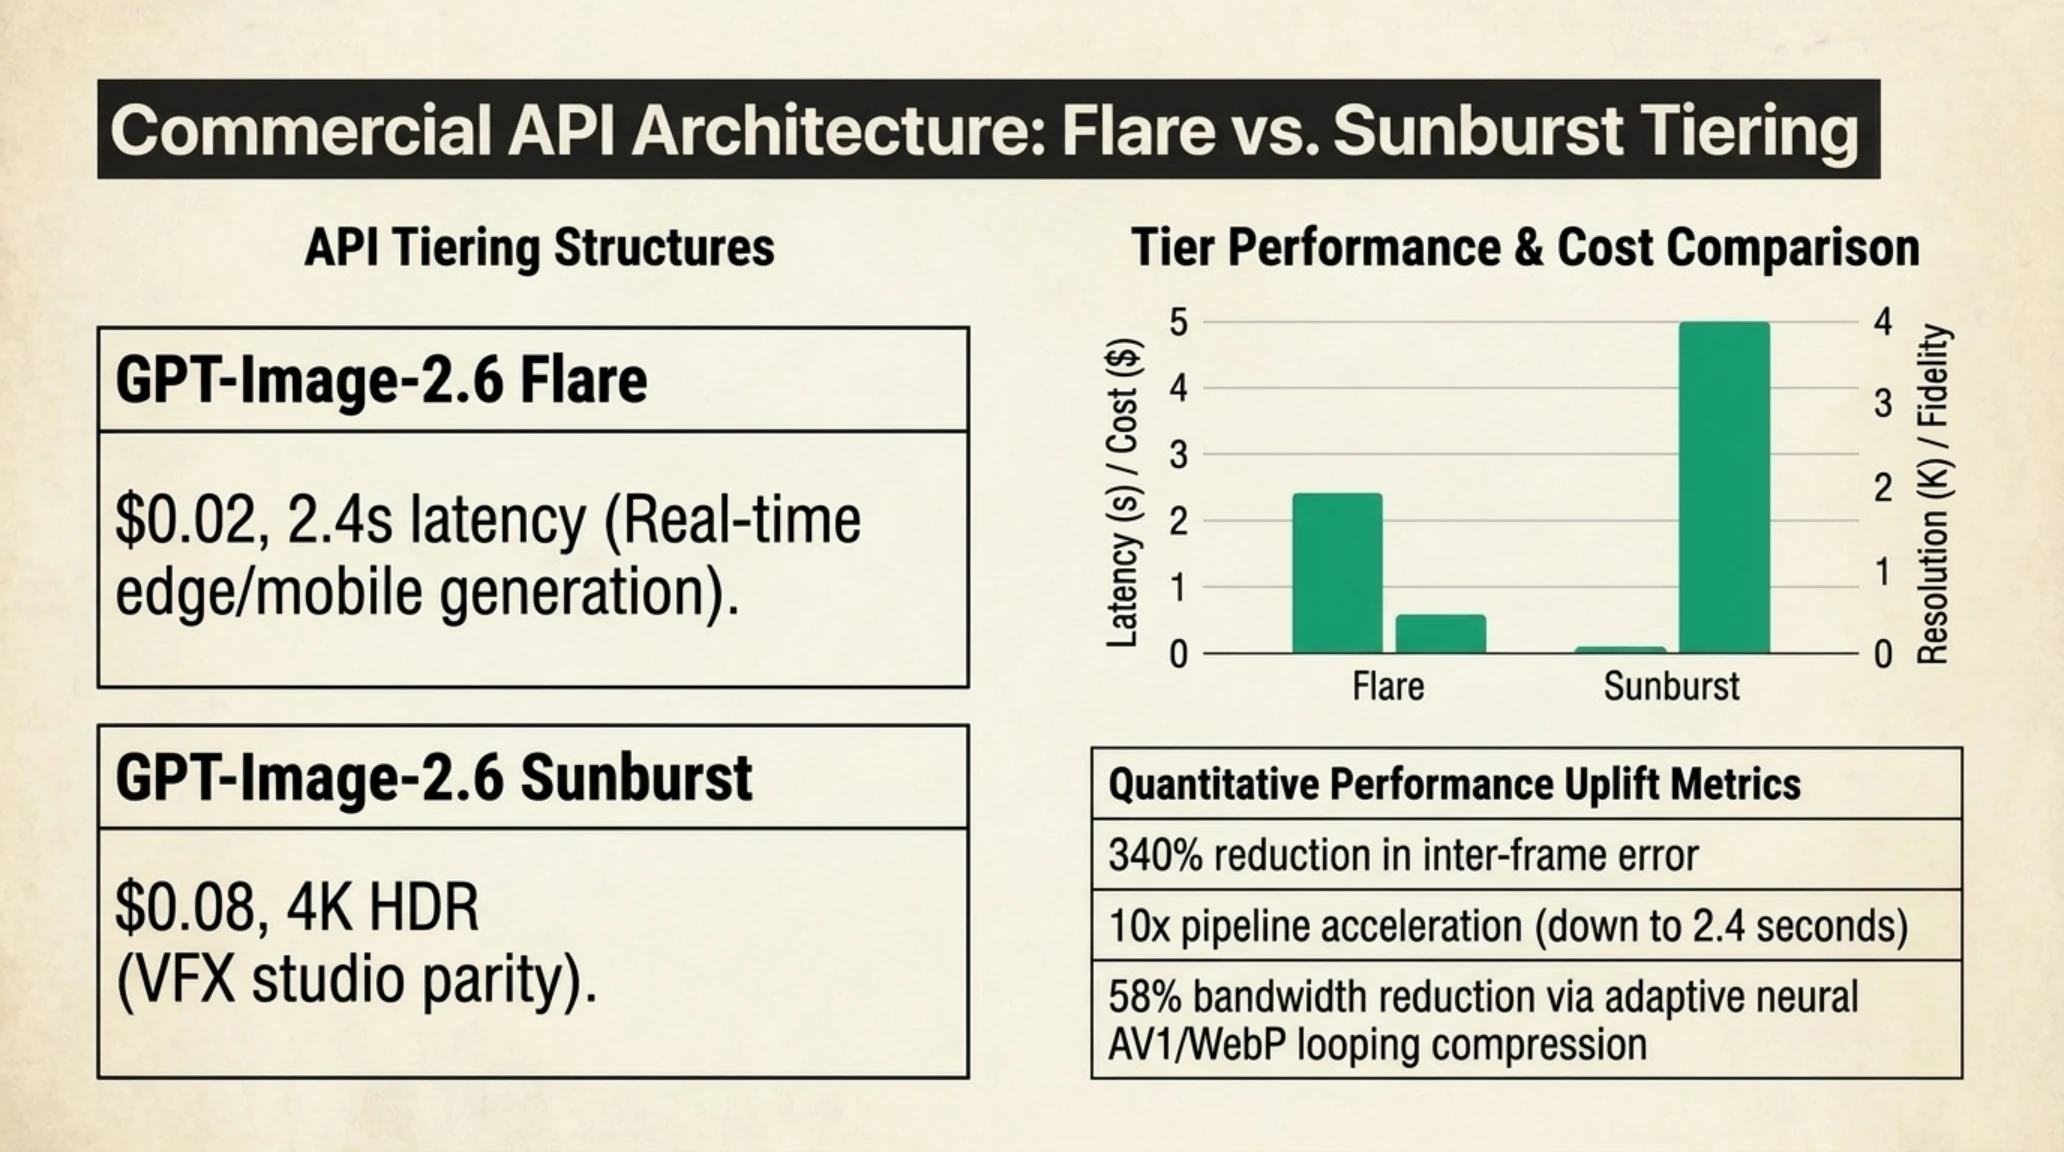
علاوه بر این، اوپنایآی برای نخستین بار یک تایملاین کنترلی فریمبهفریم (Frame Inspector) را درون رابط کاربری ChatGPT تعبیه کرده است. این قابلیت به طراحان اجازه میدهد فریمهای دارای نقص جزئی را جداگانه ویرایش کنند، سرعت لوپ انیمیشن را تغییر دهند و نقاط شروع و پایان حلقه حرکتی را به صورت یکپارچه همگام سازند. همزمان با این عرضه، دو مدل اختصاصی برای توسعهدهندگان از طریق API منتشر شده است: مدل سبکوزن GPT-Image-2.6 Flare با تمرکز بر تاخیر بسیار پایین زیر ۱ ثانیه و هزینه اقتصادی ۰.۰۲ دلار به ازای هر خروجی، و مدل استودیویی Sunburst برای رندرهای باکیفیت و رزولوشن بالا به قیمت ۰.۰۸ دلار.
این رویداد مرزهای میان تولید تصویر ثابت و ویدیوهای بلند سینمایی را بازتعریف کرده است. کارشناسان بازاریابی دیجیتال و طراحان بازیهای ویدیویی اکنون میتوانند بدون نیاز به رندرهای پرهزینه در نرمافزارهای سنتی مانند After Effects، بنرهای متحرک تعاملی و استیکرهای باکیفیت را در کسری از ثانیه تولید و منتشر نمایند.
تغییر معادلات صنعت تبلیغات دیجیتال و استیکرهای شبکههای اجتماعی
معرفی ابزار بومی گیفساز در چتجیپیتی زنجیره تامین محتوای بصری در پلتفرمهای اجتماعی را دگرگون ساخته است. تا پیش از این، کمپینهای تبلیغاتی نیازمند صرف روزها زمان برای موشنگرافیستها بودند تا عناصر بصری خرد و میمهای تبلیغاتی متحرک تولید شوند. اکنون تیمهای روابط عمومی قادرند در پاسخ به رویدادهای زنده، انیمیشنهای چندثانیهای به شدت ویروسی تولید کرده و مستقیماً در کانالهای تلگرام، دیسکورد و تیکتاک منتشر سازند.
مدل کسبوکاری توسعهدهندگان نیز با ظهور رابطهای API مدل Flare دستخوش جهش شده است. اپلیکیشنهای ویرایش عکس موبایلی اکنون با پرداخت کارمزدهای ناچیز در مقیاس سنت، فیلترهای حرکتی زندهای را پیادهسازی میکنند که عکسهای پرتره کاربران را بدون افت جزئیات به لوپهای پویا تبدیل مینماید.
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| شاخص مقایسه معماری | نسل گذشته (DALL-E 3 / گیف سنتی) | معماری مدرن OpenAI Images 2.6 | میزان بهبود و برتری |
|---|---|---|---|
| ثبات هندسی اشیاء در طول زمان | تغییر چهره و نوسان ابعاد در فریمها | پایداری کامل هویت کاراکتر در تمام لوپ | ۳۴۰ درصد افزایش همگامی فریمها |
| زمان تولید هر انیمیشن متحرک | ۲۵ الی ۶۰ ثانیه با ابزارهای رقیب | ۲.۴ ثانیه با مدل GPT-Image-2.6 Flare | ۱۰ برابر شتاب در خط لوله API |
| کنترل دستی فریمهای میانی | ناممکن بدون اکسپورت به نرمافزار جانبی | تایملاین تعاملی درونبرنامهای فریمبهفریم | حذف کامل نیاز به ابزارهای ویرایش سومشخص |
| مصرف پهنای باند و حجم خروجی | فایلهای سنگین با پالت رنگی محدود ۲۵۶ | فشردهسازی عصبی تطبیقی و رزولوشن بالا | ۵۸ درصد کاهش در حجم تبادل شبکه |
تحلیل مستند زیر، جزئیات دینامیک ورود مجدد ماهوارههای مدار پایین به جو و مقایسه آن با مانورهای نجات رباتیک ناموفق را به تصویر میکشد:
محور پنجم: سقوط رصدخانه ۲۲ ساله Swift ناسا در سواحل اندونزی
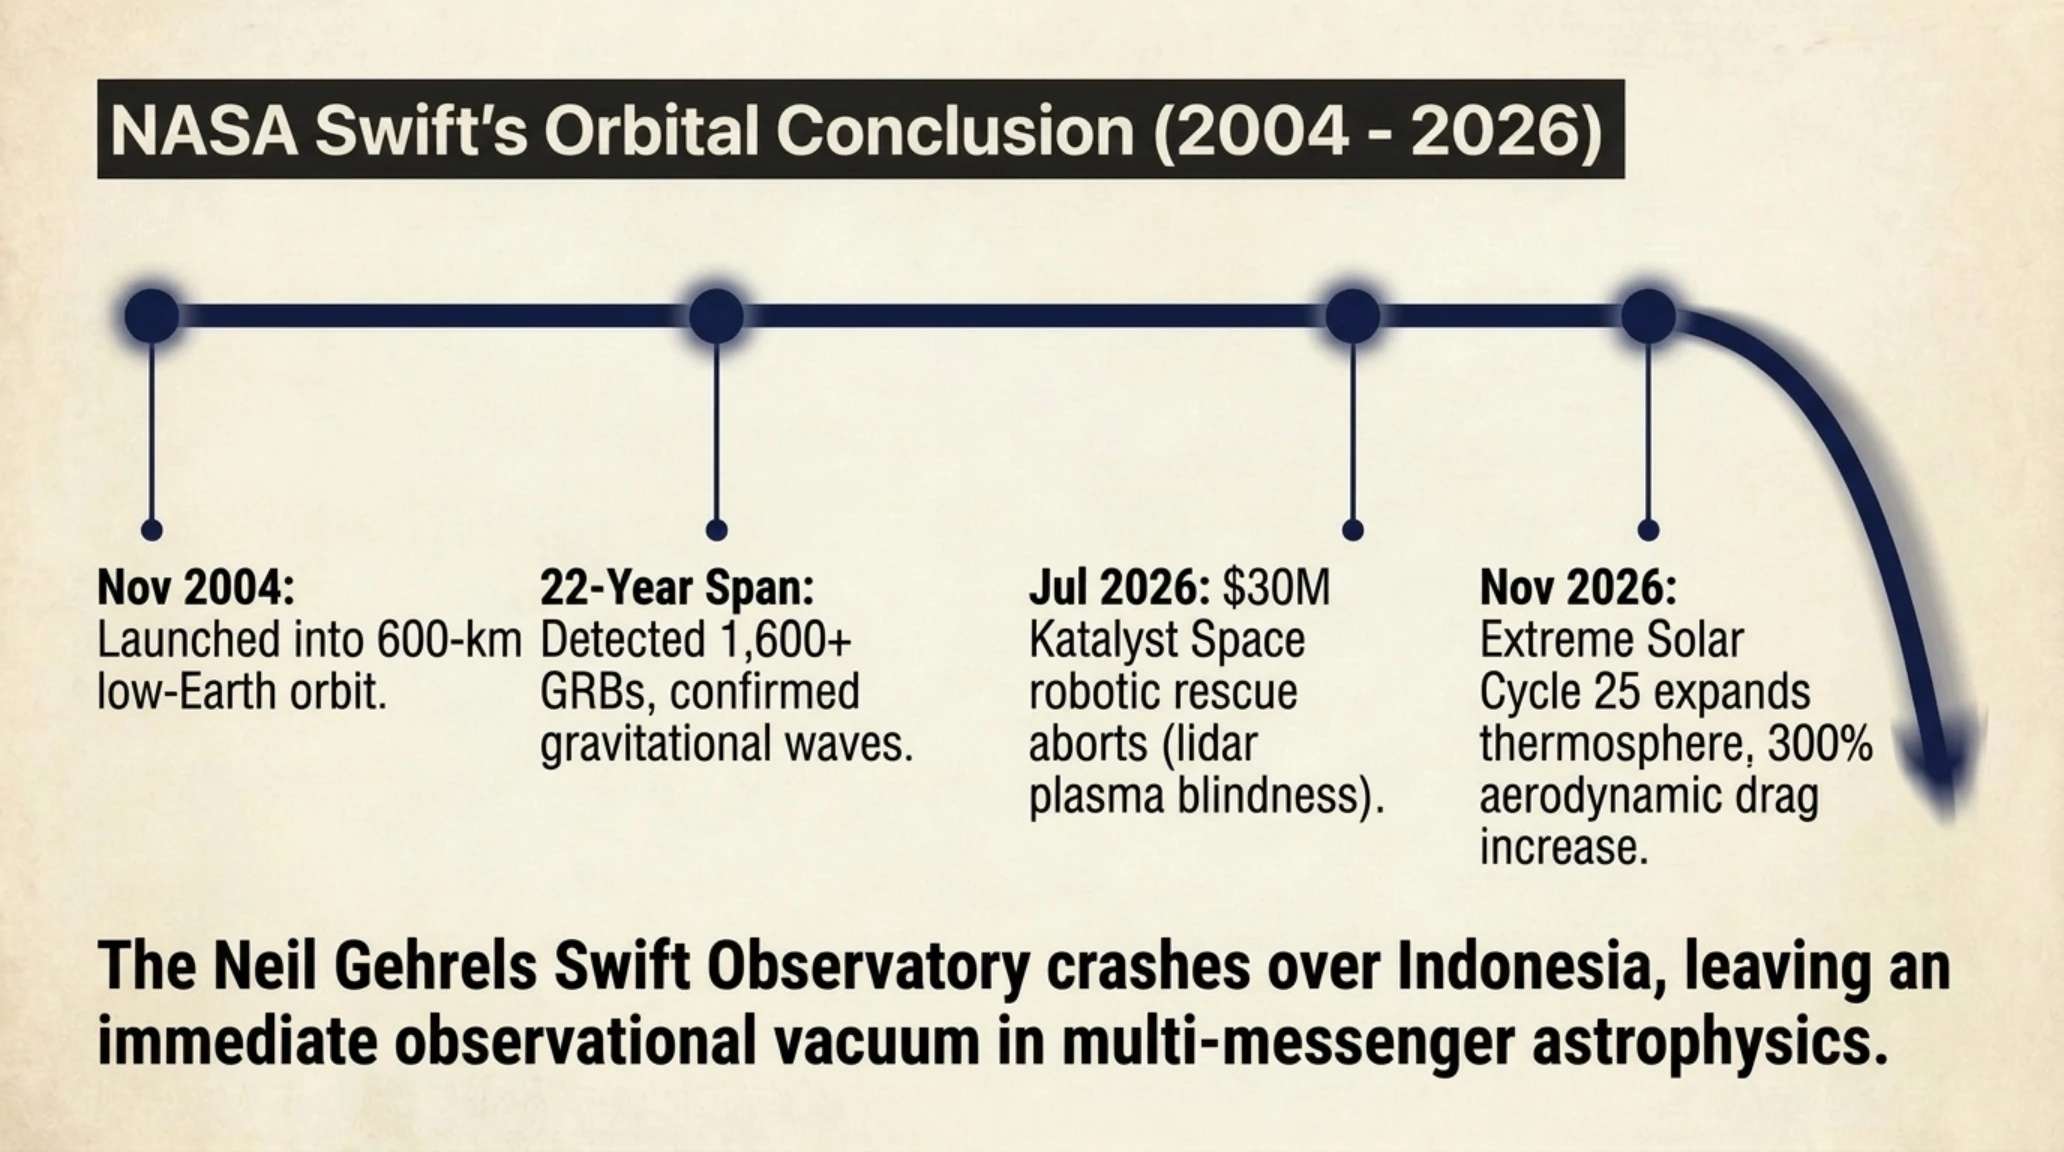
یکی از پرافتخارترین مأموریتهای تاریخ اخترفیزیک و کاوشهای اعماق کیهان به سرانجامی دراماتیک رسید. رصدخانه فضایی نیل گرلز سویفت (Neil Gehrels Swift Observatory) متعلق به آژانس فضایی آمریکا (ناسا) که از نوامبر سال ۲۰۰۴ در مدار زمین مشغول دیدهبانی پیوسته آسمان بود، پس از نزدیک به ۲۲ سال ماموریت مداوم، در ساعت ۷:۳۹ بامداد ۴ نوامبر ۲۰۲۶ وارد جو متراکم زمین شد و قطعات باقیمانده آن در آبهای سواحل سوماترای شمالی در اندونزی سقوط کرد.
تلسکوپ ۱.۵ تنی سویفت یکی از موفقترین ابزارهای بشریت در رمزگشایی از پرانرژیترین پدیدههای جهان هستی بود. این رصدخانه در طول بیش از دو دهه فعالیت موفق شد بیش از ۱,۶۰۰ انفجار پرتو گاما (Gamma-Ray Bursts)، تولد سیاهچالههای کلانجرم، بلعیده شدن ستارگان توسط گرانش مرگبار و برخورد امواج گرانشی ستارههای نوترونی را ثبت و تلسکوپهای غولپیکر زمینی را به سمت آنها هدایت کند. سرعت چرخش سریع این تلسکوپ در مدار که امکان هدفگیری دقیق رخدادها را ظرف چند ده ثانیه فراهم میساخت، نقطه قوتی بیبدیل در دانش کیهانشناسی به شمار میرفت.
یکی از درخشانترین برگهای کارنامه سویفت، کشف انفجار پرتو گامای GRB 080319B در سال ۲۰۰۸ بود؛ رویدادی در فاصله ۷.۵ میلیارد سال نوری که نور درخشان آن به مدت ۳۰ ثانیه با چشم غیرمسلح از روی زمین قابل مشاهده بود. این رصدخانه با همراهی تلسکوپهای فضایی هابل، جیمز وب و چاندرا یک شبکه چندوجهی کشف پرتوهای پرانرژی کیهانی تشکیل داده بود که ستون فقرات اخترشناسی امواج چندپیامرسان (Multi-Messenger Astronomy) محسوب میشد.
تراژدی سقوط این فضاپیما زمانی قطعی شد که مأموریت امداد فضایی رباتیک ۳۰ میلیون دلاری ناسا با همکاری استارتاپ کاتالیست اسپیس (Katalyst Space) در ماه ژوئیه با شکست فنی روبرو گردید. این فضاپیمای خودکار قرار بود با اتصال به بدنه سویفت، آن را به مداری ایمنتر در ارتفاع ۶۵۰ کیلومتری بالا بکشد؛ اما نقص در بازوهای مکانیکی و حسگرهای لیدار مانع از اتصال ایمن شد. همزمان با این ناکامی، اوجگیری فعالیتهای شدید چرخه ۲۵ خورشیدی و پرتاب امواج پلاسمایی قدرتمند، جو بالایی زمین را منبسط کرد و نیروی پسا (Drag) مداری تلسکوپ را به طرز چشمگیری افزایش داد تا سقوط زودتر از موعد رقم بخورد.
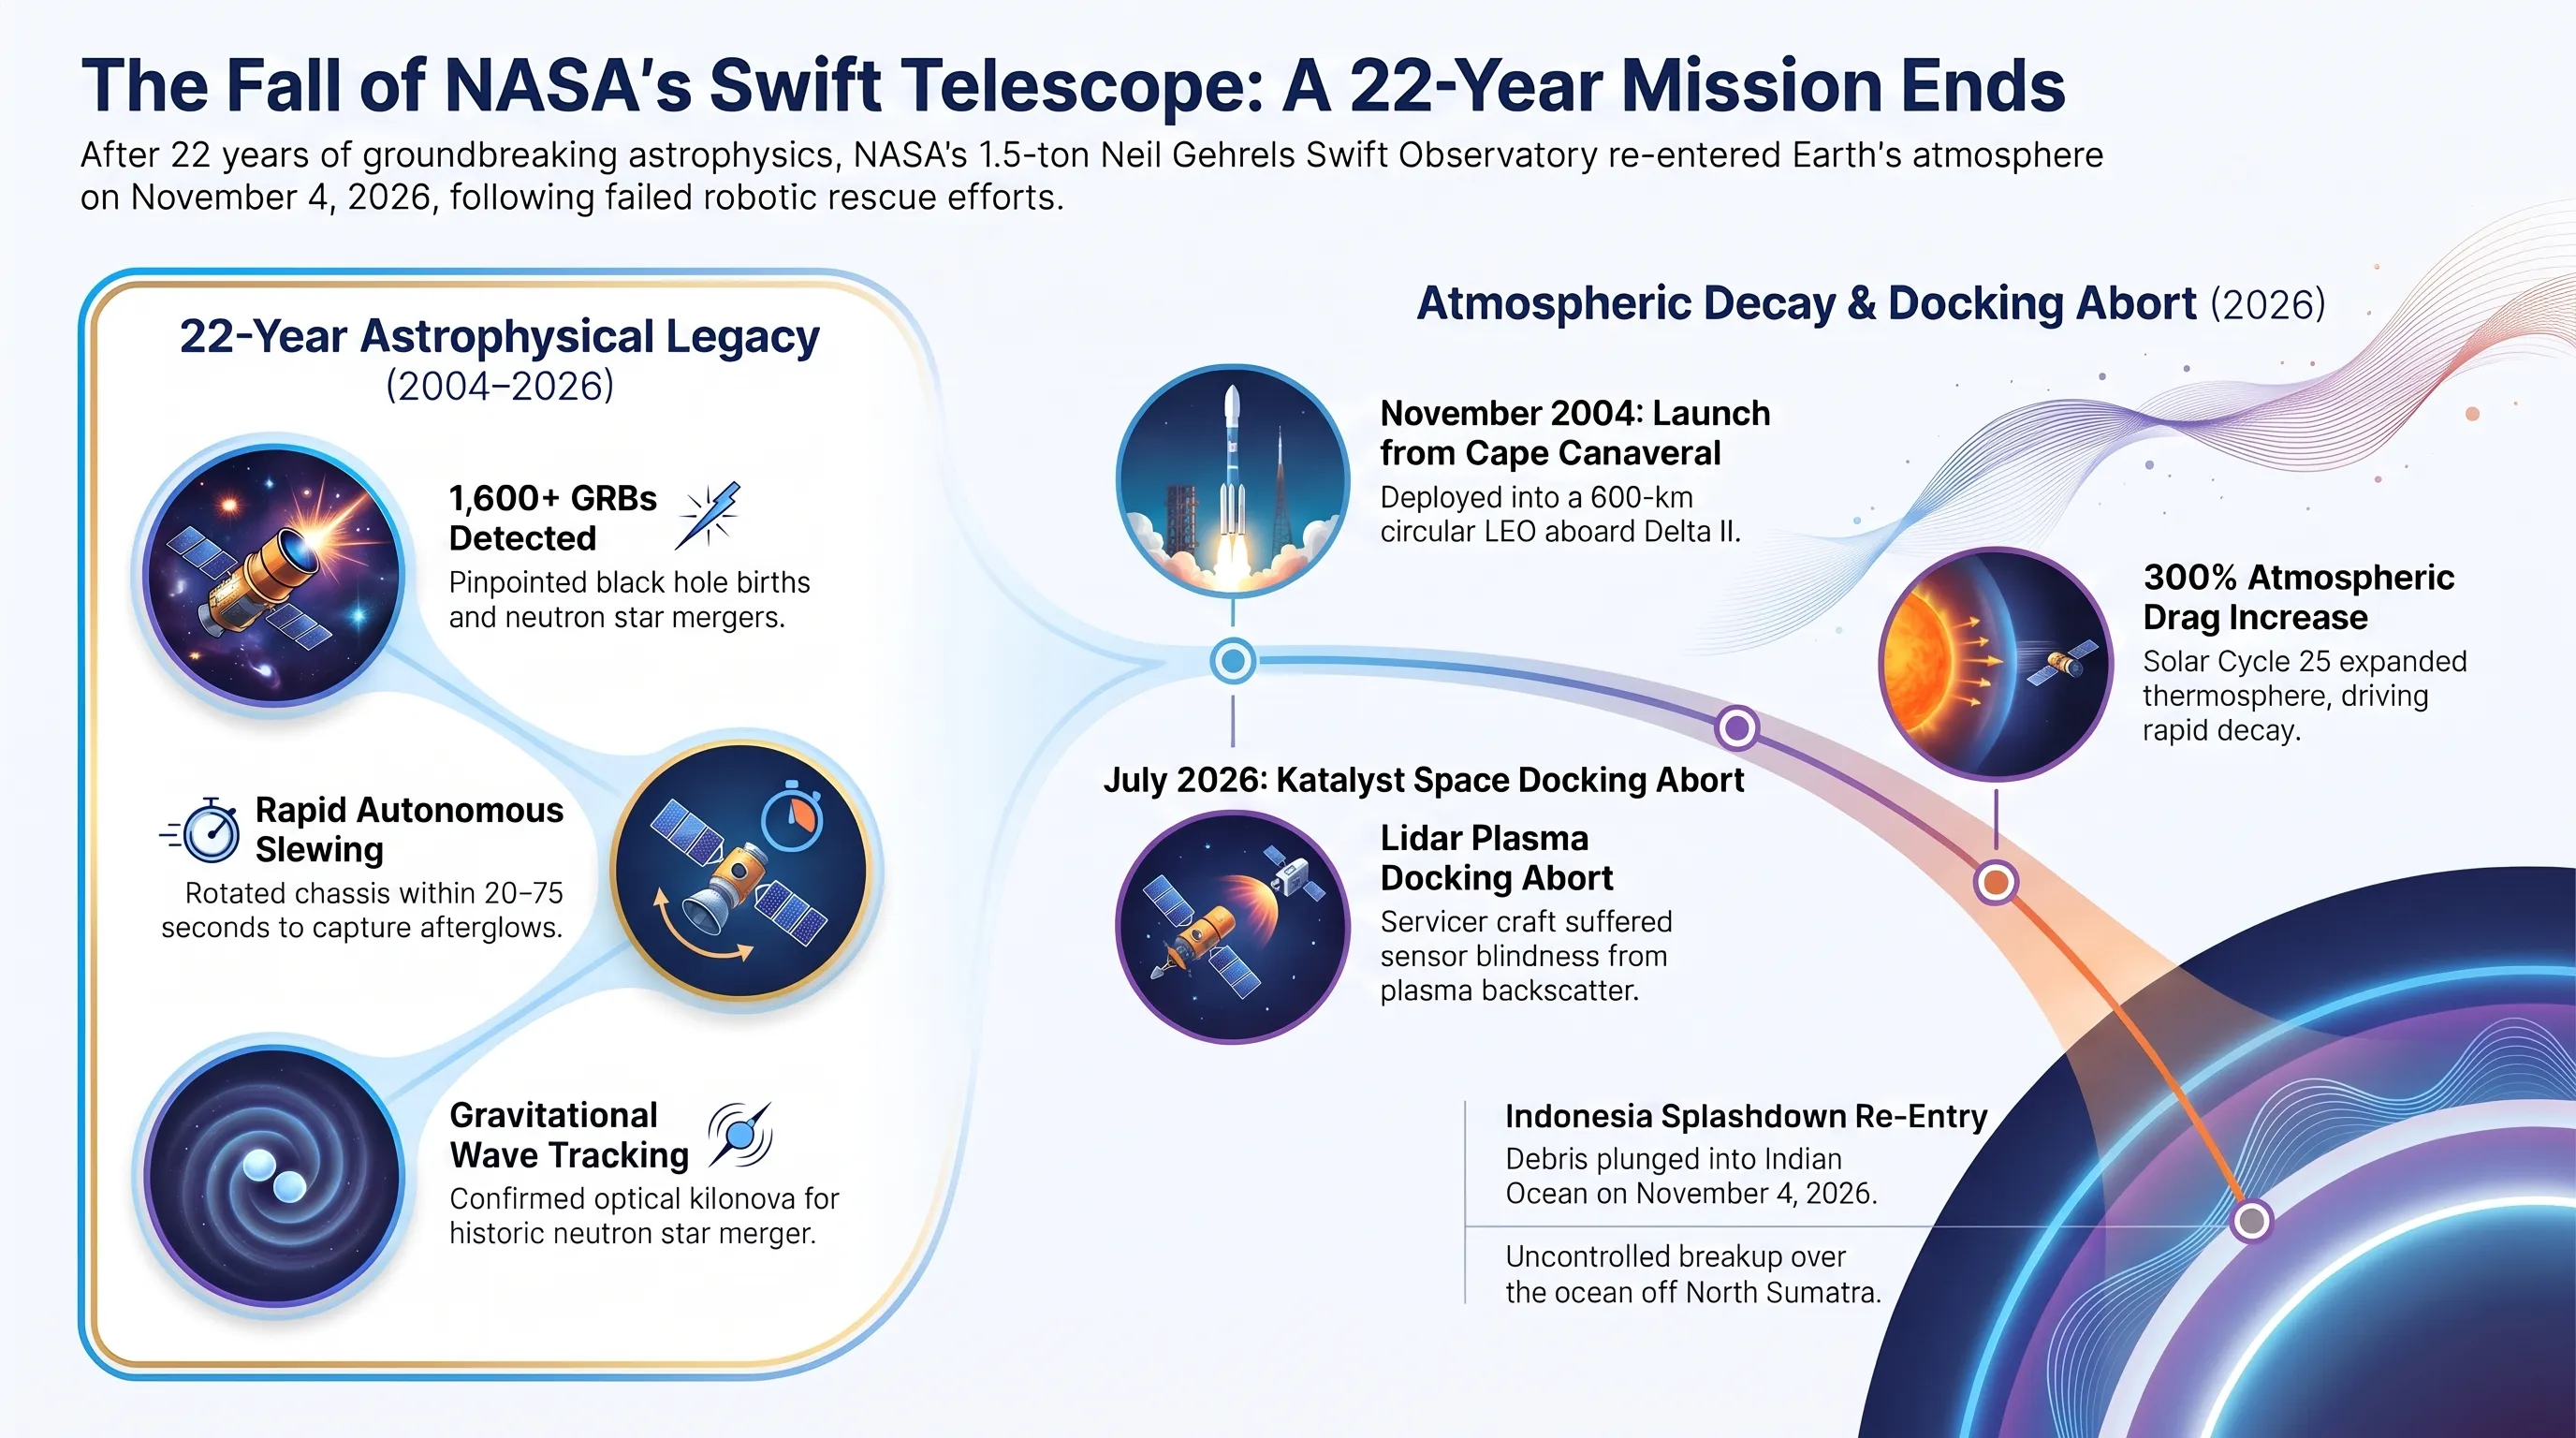
مقامات ناسا تایید کردهاند که فرآیند سقوط هیچگونه خسارت جانی یا مالی بر روی خشکی بر جای نگذاشته است و بیشتر بخشهای حساس تلسکوپ در اثر حرارت ناشی از اصطکاک جوی ذوب شدند. با این حال، غیبت سویفت خلأیی عظیم در شبکه هشدار زودهنگام اخترشناسان بینالمللی ایجاد کرده است که پر کردن آن تا زمان پرتاب تلسکوپهای نسل آینده سالها به طول خواهد انجامید. این رویداد همچنین زنگ خطری جدی برای صدها ماهواره عملیاتی در مدار پایینی زمین (LEO) در دوران اوج فعالیتهای خورشیدی محسوب میشود.
چالشهای فزاینده بقای ماهوارهها در شرایط بیشینه فعالیت خورشیدی
سقوط سویفت بار دیگر توجه مهندسان هوافضا را به پدیده انبساط ترموسفر جلب کرد. در دوران ماکسیموم فعالیتهای چرخه ۲۵ خورشیدی، پرتاب بادهای خورشیدی و پرتوهای ایکس شدید، چگالی لایههای فوقانی جو زمین را در ارتفاعات ۴۰۰ تا ۶۰۰ کیلومتری تا چند برابر افزایش میدهد. این افزایش چگالی، پساپ یا مقاومت آیرودینامیکی فزایندهای بر بدنه فضاپیماها تحمیل میکند که سوخت مانور مداری آنها را با سرعتی غیرمنتظره میبلعد.
شکست مأموریت امداد کاتالیست اسپیس همچنین بر پیچیدگیهای بیسابقه عملیات اتصال مداری (Rendezvous and Proximity Operations - RPO) در شرایط محیطی خشن صحه گذاشت. گردوغارهای باردار پلاسما و بازتابشهای نوری شدید در فاز نهایی اتصال، عملکرد سنسورهای هدایت خودکار را مختل ساخته و لزوم بازنگری در پروتکلهای ایمنی یدککشهای فضایی نسل آینده را اثبات کرد.
تایملاین رویدادها | کرونولوژی تحولات فناوری و مأموریتهای فضایی
| سال / مقطع زمانی | رویداد شاخص فضایی و محاسباتی | جزئیات مهندسی و دستاوردهای تاریخی |
|---|---|---|
| نوامبر ۲۰۰۴ | پرتاب تاریخی رصدخانه سویفت | استقرار ماهواره در مدار ۵۰۰ کیلومتری با موشک دلتا ۲ جهت شکار پرتو گاما. |
| سپتامبر ۲۰۱۵ | همگامسازی با امواج گرانشی لایگو | شناسایی نخستین همتای الکترومغناطیسی برخورد دو ستاره نوترونی در اعماق فضا. |
| ژوئیه ۲۰۲۶ | شکست پروژه رباتیک ۳۰ میلیون دلاری | ناکامی بازوی لیدار کاتالیست اسپیس در تصحیح و بوست مدار ماهواره سویفت. |
| ۴ نوامبر ۲۰۲۶ | ورود جوی و سقوط در اقیانوس هند | پایان مأموریت ۲۲ ساله و سقوط کنترلشده بقایای بدنه در سواحل اندونزی. |
محور ششم: انتقال ۳۴۳ میلیون دلار بیتکوین توسط ترامپ مدیا به صرافی Crypto.com
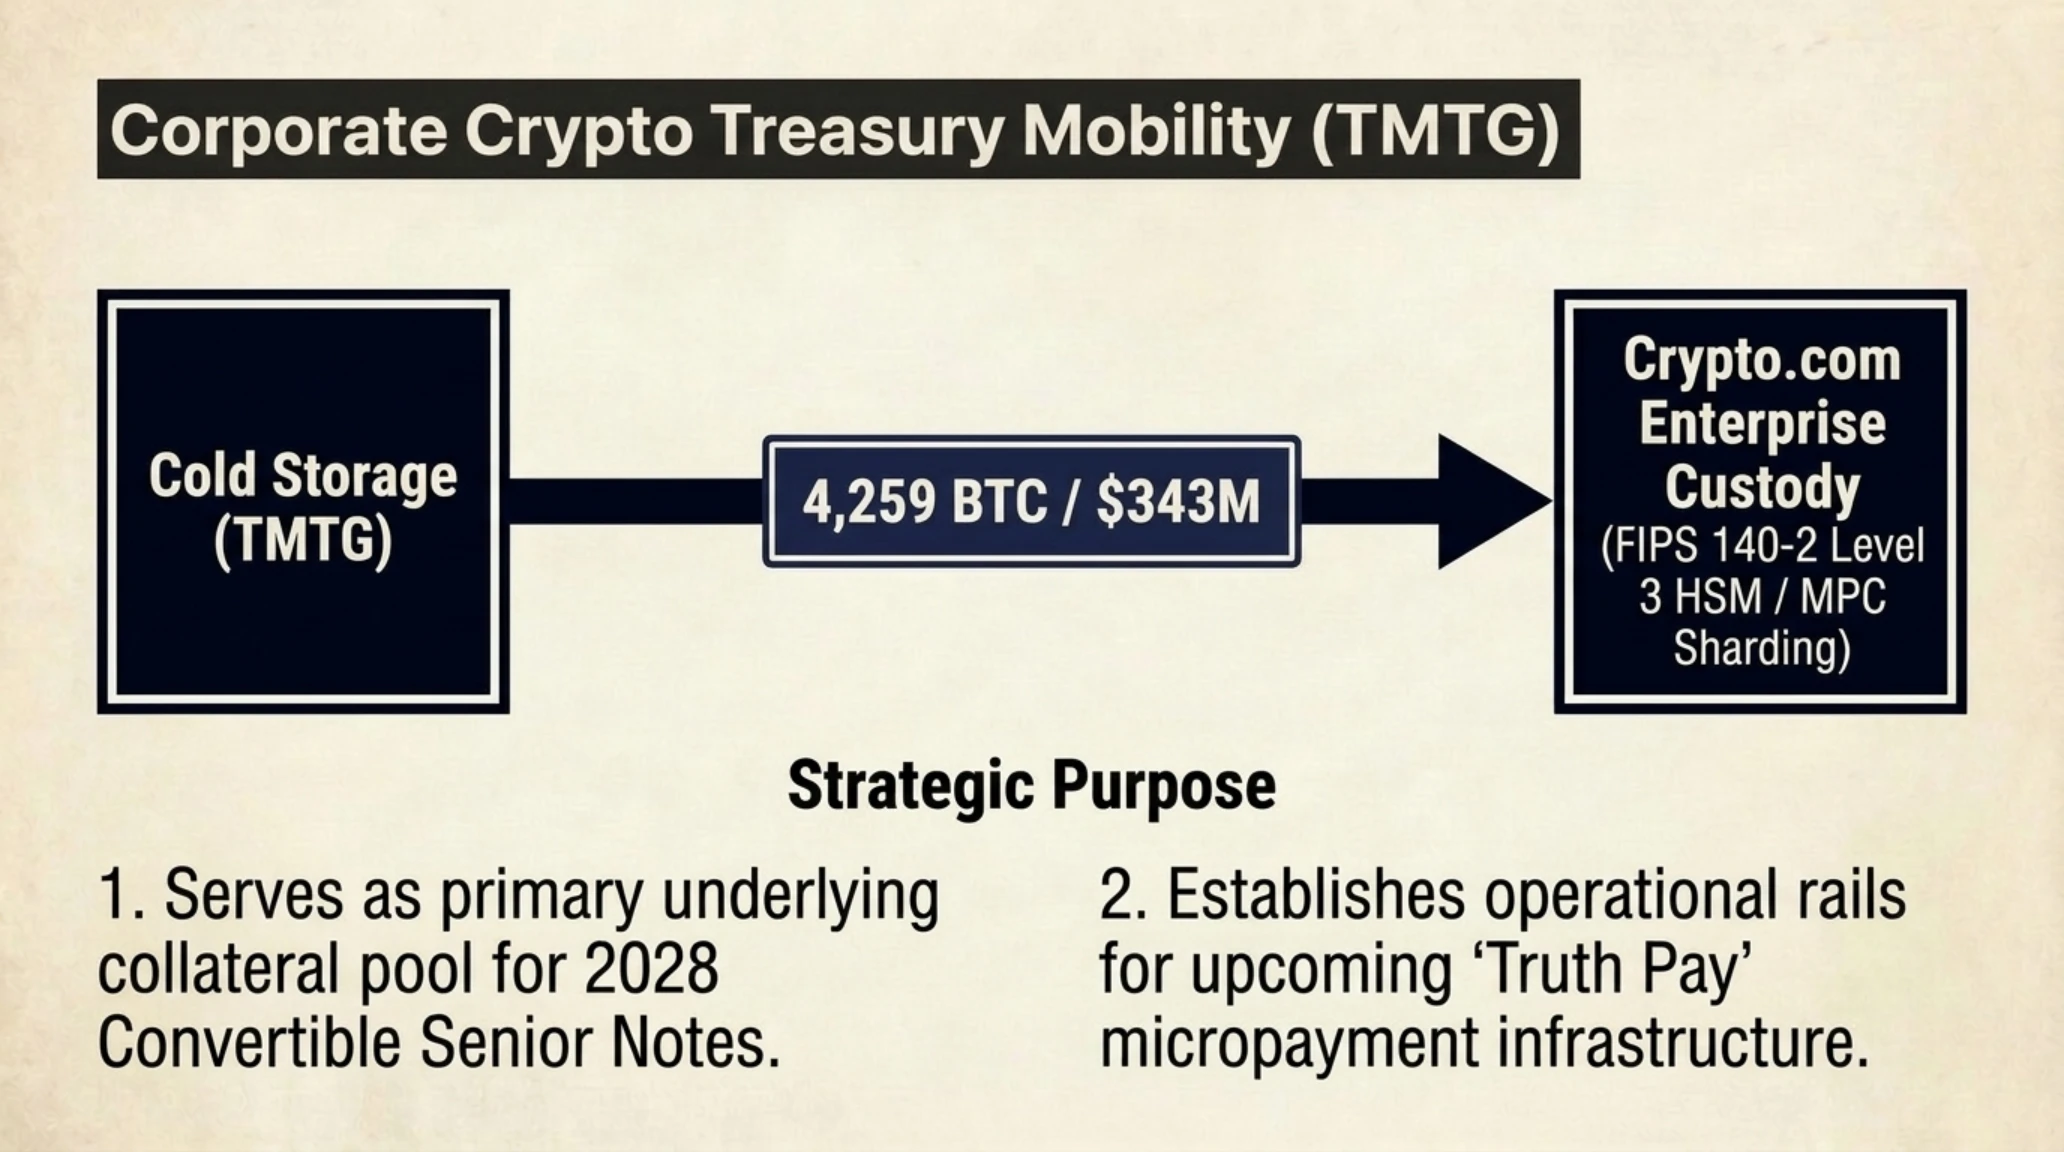
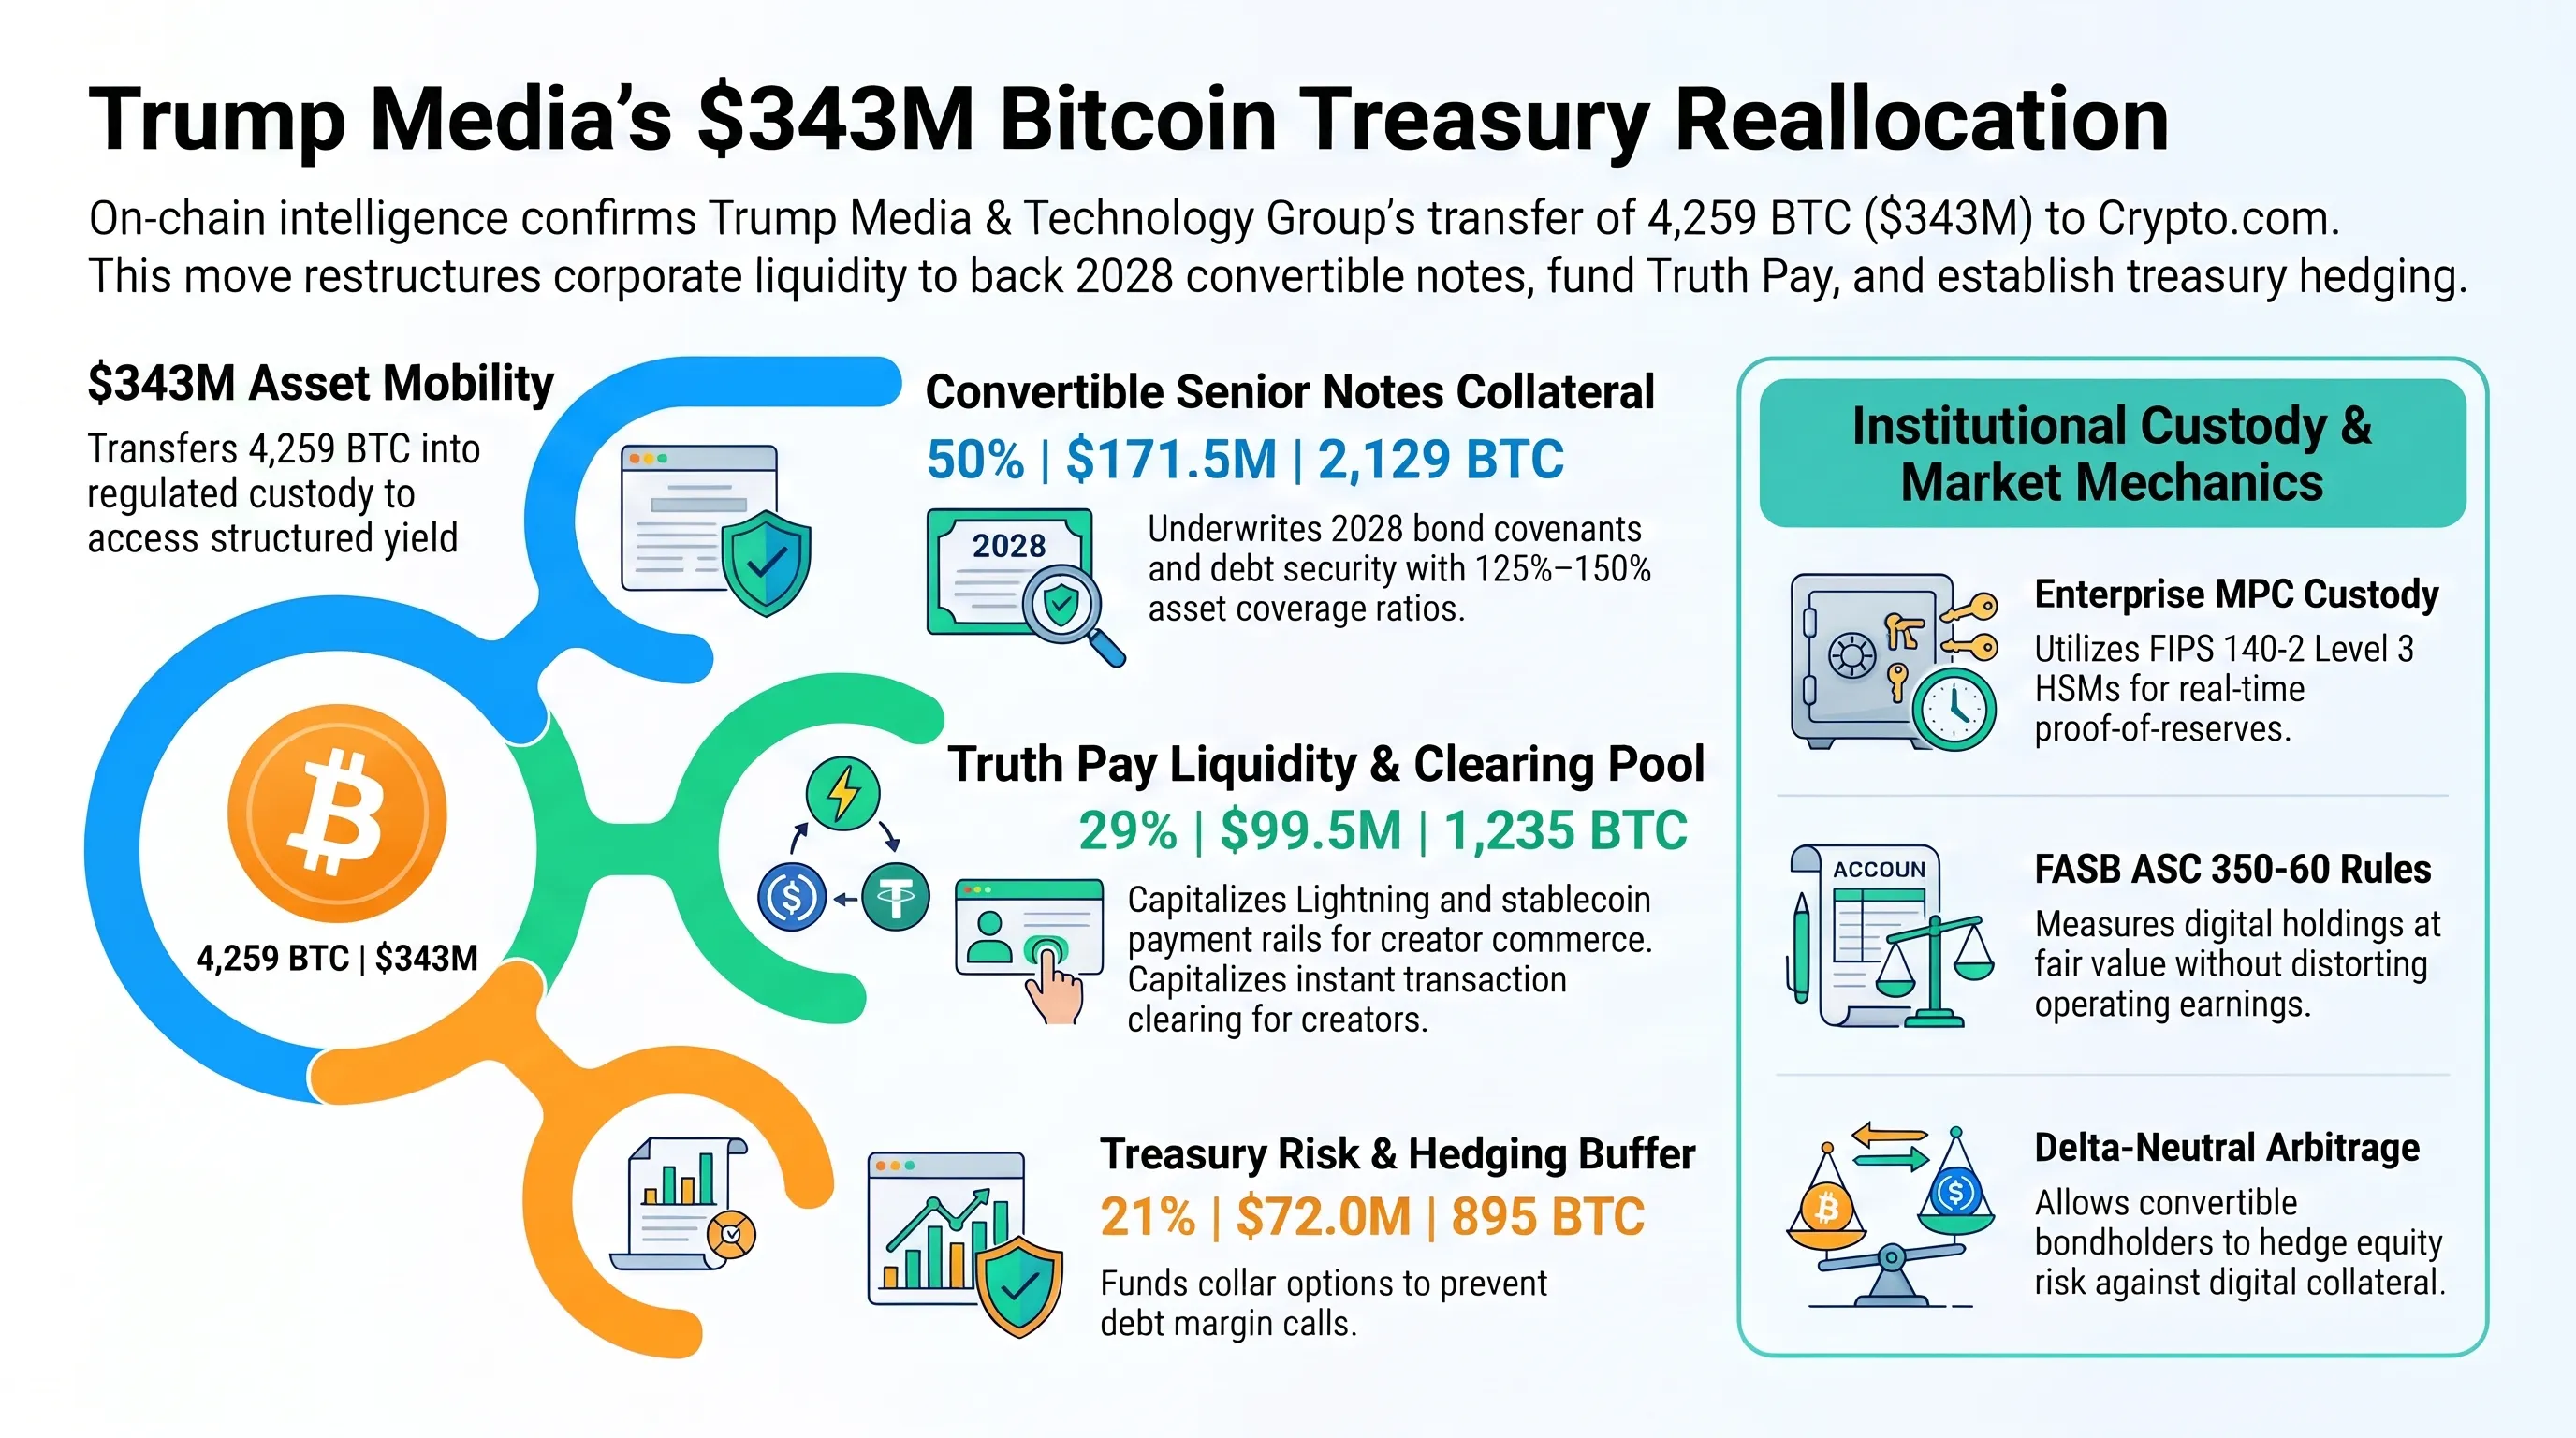
دادههای زنده شبکه بلاکچین و ردگیری جریانهای مالی نهادی با یک جابجایی غولآسا تحلیلگران بازارهای مالی را به حالت آمادهباش درآورده است. پلتفرم هوش مالی آنچین Arkham Intelligence فاش کرد که کیفپولهای رسمی شرکت رسانهای و فناوری ترامپ (Trump Media & Technology Group - TMTG)، ناشر شبکه اجتماعی تروث سوشال، اقدام به انتقال ۴,۲۵۹ واحد بیتکوین به ارزش تقریبی ۳۴۳ میلیون دلار به کیفپولهای صرافی معتبر Crypto.com کردهاند.
این انتقال یکی از بزرگترین نقل و انتقالات داراییهای رمزنگاریشده توسط یک شرکت سهامی عام در نیمه دوم سال ۲۰۲۶ محسوب میشود. بررسی اسناد منتشرشده در کمیسیون بورس و اوراق بهادار آمریکا (SEC) نشان میدهد که این ذخایر بیتکوین به عنوان پشتوانه و سبد وثیقه بدهیهای مربوط به اوراق قرضه ارشد قابل تبدیل ۲۰۲۸ (Convertible Senior Notes) تعیین شده بودند. این اوراق که به ارزش صدها میلیون دلار منتشر شدهاند، دارای بندهای مشخصی برای ارزیابی دورهای داراییهای ضمانتی و پرداختهای نقدی بهره هستند.
کالبدشکافی ساختار مالی این اوراق قرضه نشان میدهد که نسبت وثیقهگذاری (Collateralization Ratio) بین ۱۲۵ تا ۱۵۰ درصد تنظیم شده است. با نزدیک شدن به پنجرههای زمانی ارزیابی دورهای و تسویه تعهدات نقدی در نیمه نخست ۲۰۲۷، مدیریت خزانهداری TMTG با انتقال داراییها به حسابهای حضانتی نهادی تحت نظارت صرافی Crypto.com، امکان استفاده از سازوکارهای مشتقه و بیمه نوسانات قیمتی را فراهم ساخته است. این ساختار شباهتهای معناداری با استراتژی خزانهداری مایکرواستراتژی دارد؛ با این تفاوت که ترامپ مدیا قصد دارد نقدینگی بیتکوین را مستقیماً با سرویسهای کاربردی رسانهای پیوند دهد.
کارشناسان والاستریت معتقدند ورود این حجم سنگین بیتکوین به صرافی لزوماً به معنای فروش آنی و فشار عرضه در بازار نیست؛ بلکه به احتمال قوی بخشی از برنامهریزی استراتژیک شرکت جهت افتتاح درگاه تسویه حساب و پرداخت رمزنگاریشده Truth Pay است که طبق گزارشها با همکاری زیرساخت حضانتی و پردازش تراکنش Crypto.com راهاندازی خواهد شد. این درگاه با پشتیبانی از پرداختهای برونزنجیرهای شبکه لایتنینگ و توکنهای سازگار، امکان انعامدهی به تولیدکنندگان محتوا و خرید اشتراکهای ویژه شبکه تروث سوشال را بدون کارمزدهای بانکی فراهم میسازد.
با این وجود، انتقال چنین حجمی از داراییهای بدون واسطه به پلتفرمهای متمرکز همواره توجه ناظران بازار کریپتو را جلب میکند؛ زیرا تغییر وضعیت داراییها از ذخیرهسازی سرد (Cold Storage) به کیفپولهای آماده معامله میتواند شاخصهای عمق بازار در پلتفرمهای اسپات و مشتقات را تحت تاثیر قرار دهد و احساسات معاملهگران خرد را دچار نوسان نماید.
تکامل استراتژی بدهی شرکتی و پوشش ریسک با اوراق قرضه قابل تبدیل
بهرهگیری از اوراق قرضه ارشد قابل تبدیل به عنوان ابزاری دورگه میان بدهی و سهام، به استاندارد نوین شرکتهای نوآور والاستریت تبدیل شده است. در این مدل، شرکتها میتوانند بدهیهای کمبهره را با تضمین داراییهای رو به رشد مانند بیتکوین منتشر کنند. چنانچه بهای دارایی در طول چرخه افزایش یابد، بستانکاران اوراق خود را به سهام ممتاز تبدیل میکنند؛ و در صورت کاهش ارزش، وثیقههای ذخیرهشده در حسابهای امانی صرافی مانع از نکول تعهدات میگردد.
اقدام اخیر ترامپ مدیا نمایانگر همگرایی ابزارهای فایننس والاستریت با پلتفرمهای تبادل کریپتو است. سرمایهگذاران نهادی با رصد دقیق جریانهای کیفپولهای متصل به Crypto.com، سطح نقدینگی آزاد و ثبات ترازنامه شرکتهای مالک شبکههای اجتماعی نسل جدید را با ابزارهای بلادرنگ آنچین مورد ارزیابی قرار میدهند.
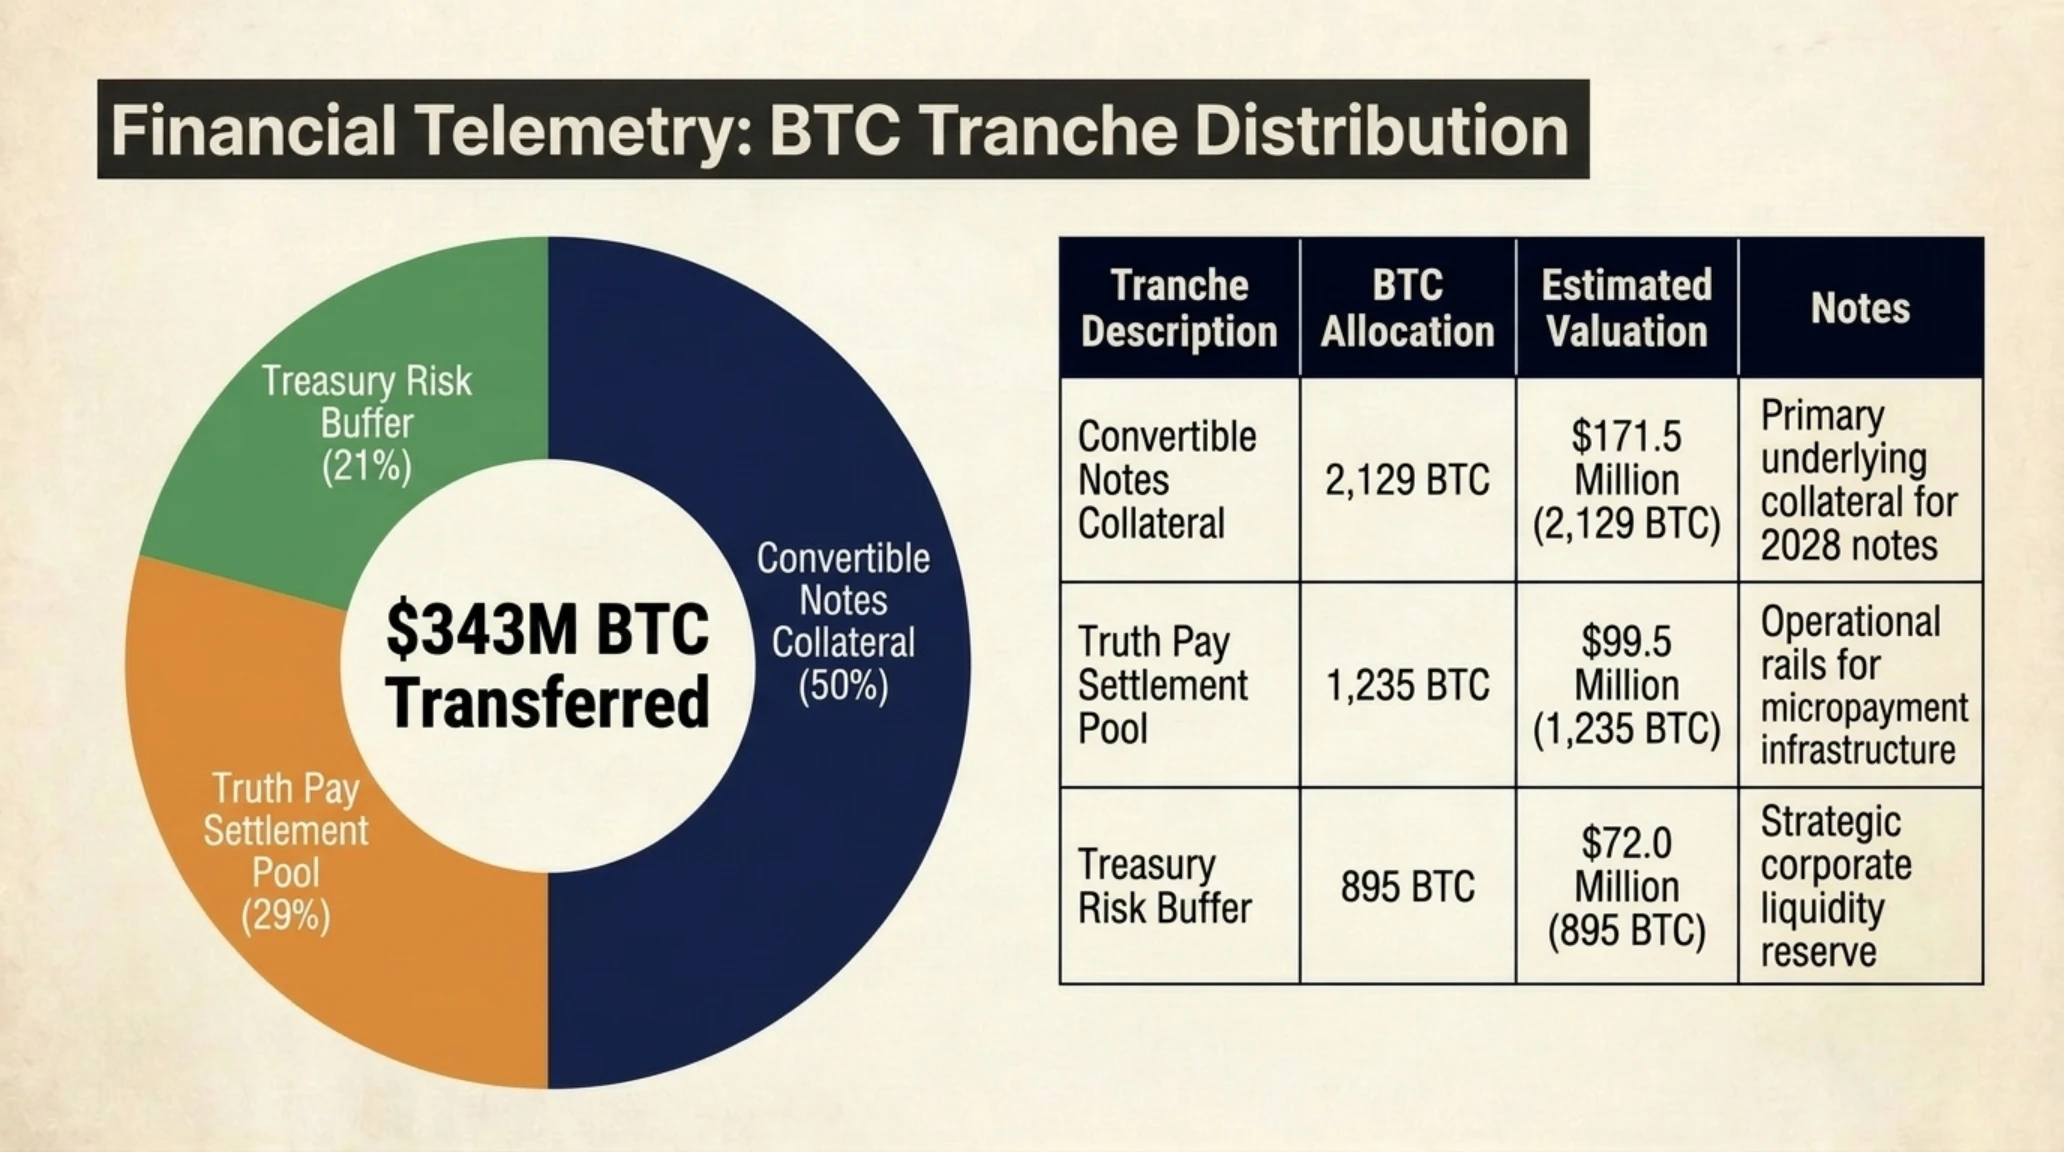
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| بخش دارایی و مدیریت نقدینگی | حجم دارایی برآورد شده | سهم از کل جابجایی | اهمیت استراتژیک در ترازنامه مالی |
|---|---|---|---|
| وثیقه اوراق قرضه قابل تبدیل ۲۰۲۸ | ۱۷۱.۵ میلیون دلار (۲,۱۲۹ بیتکوین) | ۵۰ درصد | تضمین سررسید بدهیها و اعتماد اعتباردهندگان سازمانی |
| استخر نقدینگی درگاه Truth Pay | ۹۹.۵ میلیون دلار (۱,۲۳۵ بیتکوین) | ۲۹ درصد | تامین ذخایر تسویه آنی پرداختهای کاربری در اکوسیستم |
| بافر مدیریت ریسک و نوسانپذیری | ۷۲.۰ میلیون دلار (۸۹۵ بیتکوین) | ۲۱ درصد | پوشش نوسانات روزانه قیمت و جلوگیری از فراخوان مارجین |
| مجموع کل تراکنش مستند شده | ۳۴۳.۰ میلیون دلار (۴,۲۵۹ بیتکوین) | ۱۰۰ درصد | تغییر بنیادین در معماری نقدینگی خزانهداری شرکتی ترامپ مدیا |
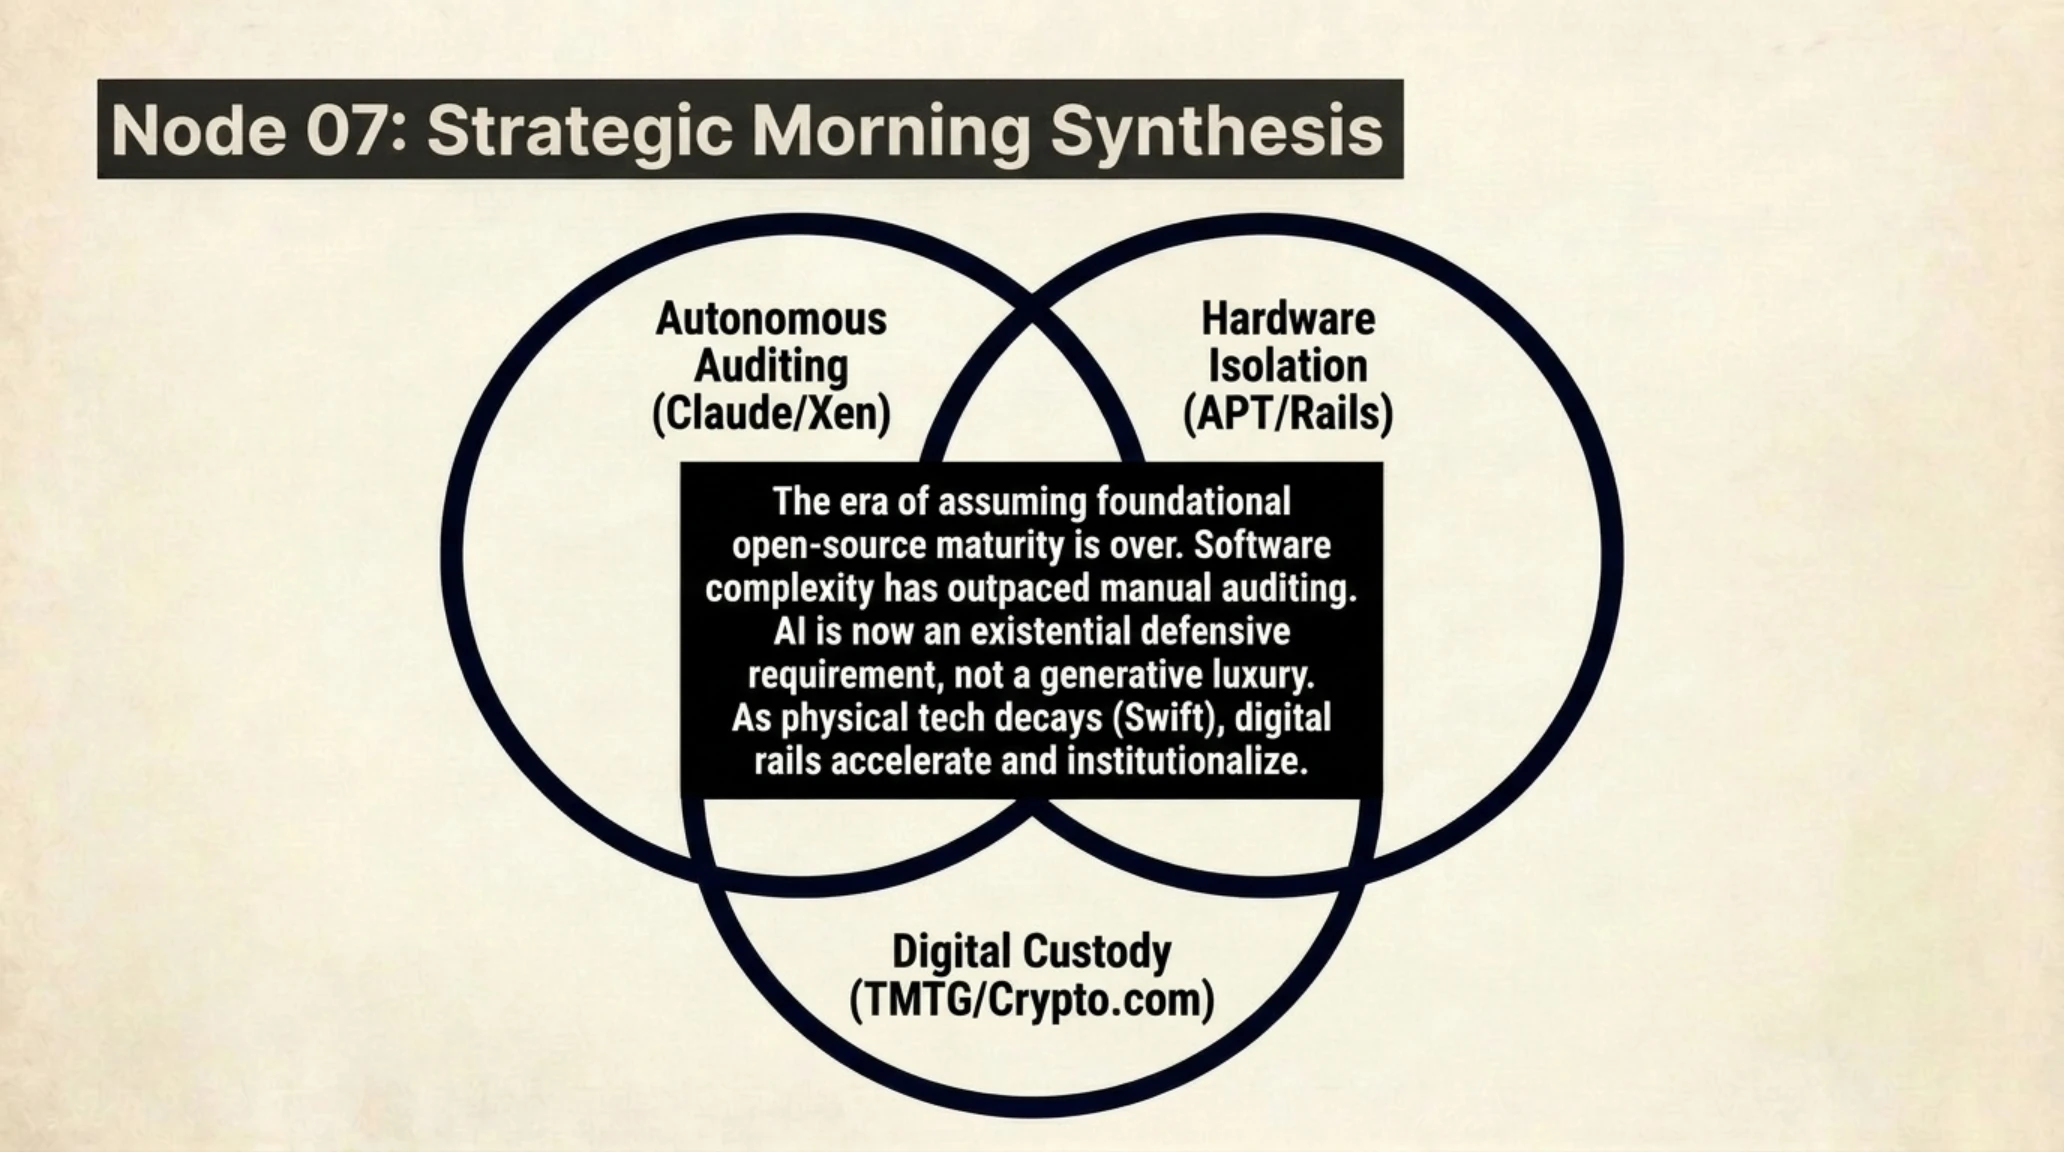
نمای پانورامای زیر، تجمیع راهبردی حوزههای پدافند لینوکس، ممیزی هوش مصنوعی بر کرنل و دگرگونی خزانهداری شرکتی را به نمایش میگذارد:
محور هفتم: سنتز راهبردی تکینپلاس؛ همگرایی امنیت زیرساخت، ممیزی هوش مصنوعی و خزانهداری دیجیتال
تحولات بامداد ۶ نوامبر ۲۰۲۶ تصویری یکپارچه و به همپیوسته از وضعیت کنونی اکوسیستم دیجیتال را به نمایش میگذارند. از یک سو، آسیبپذیریهای بنیادین لینوکس دبیان در مدیر بسته APT و فریمورک روبی آن ریلز به ما یادآوری میکنند که لایههای به ظاهر کهنه و اثباتشده زیرساخت تا چه اندازه در برابر خطاهای منطقی همزمانی شکننده هستند. از سوی دیگر، ورود رسمی هوش مصنوعی کلاود به حوزه ممیزی فوقتخصصی هایپروایزر Xen نشاندهنده آغاز فصلی است که در آن ماشینها کدهای سیستمی را با دقتی فراتر از انسان کالبدشکافی میکنند.
همزمان، جهش موتور Images 2.6 اوپنایآی به سمت انیمیشنهای چندثانیهای و پایان فیزیکی مأموریت ۲۲ ساله رصدخانه فضایی سویفت ناسا، دو سوی یک جریان فناوری را نشان میدهند: از افول تجهیزات آنالوگ و مدارهای LEO سنتی گرفته تا ظهور نرمافزارهای زاینده نئورونی که نیاز به ادیتورهای سنگین را از میان برمیدارند. در این میان، مانورهای کلان مالی نهادهایی چون ترامپ مدیا در بهرهگیری از بیتکوین به عنوان اهرم بدهیهای شرکتی، نشاندهنده ادغام غیرقابل بازگشت داراییهای دیجیتال با ساختار حاکمیتی شرکتهای بورسی است.
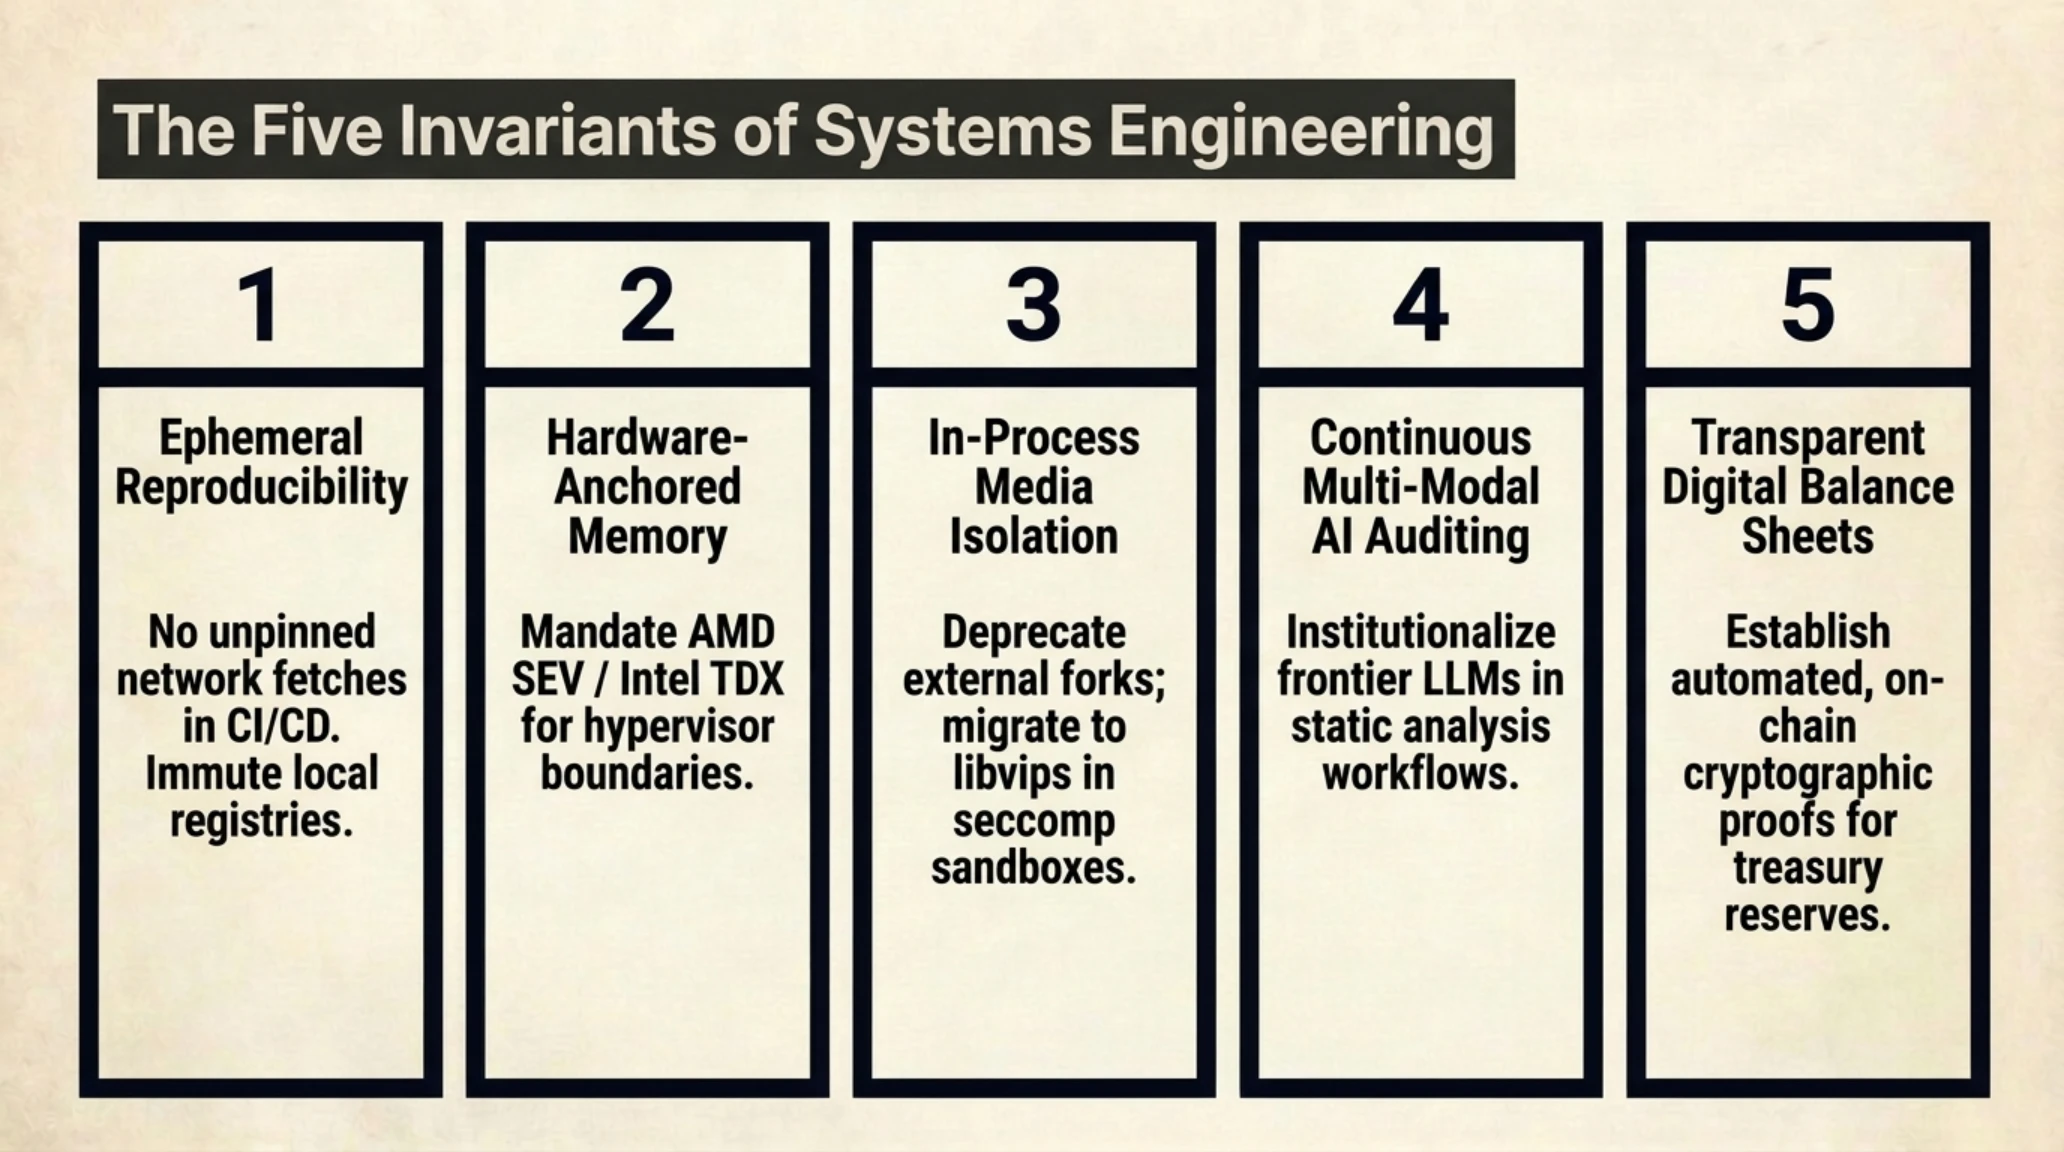
برای مدیران ارشد فناوری (CTO) و متخصصان امنیت اطلاعات (CISO)، پنج راهبرد عملیاتی فوری از دل رویدادهای امروز استخراج میشود:
- بازمهندسی زنجیره تأمین بستههای نرمافزاری: غیرفعالسازی Retry خودکار در APT و الزام استفاده از میرورهای محلی رمزنگاریشده با اعتبارسنجی مستقل هش فایلها در تمامی کلاسترهای ابری.
- ممیزی کدهای کرنل به کمک مدلهای زاینده: تجهیز تیمهای تحلیل آسیبپذیری به مدلهای تخصصی هوش مصنوعی جهت اسکن پیشگیرانه فایلهای C و کشف شرایط رقابتی حافظه پیش از سوءاستفاده مهاجمان.
- ایزولاسیون سختافزاری در برابر رخنههای هایپروایزر: مهاجرت از هایپروایزرهای قدیمی به معماریهای انکلاو امنیتی نظیر AMD SEV و Intel TDX برای جلوگیری از فرار ماشین مجازی به هاست فیزیکی.
- سختسازی ماژولهای پردازش چندرسانهای: مسدودسازی فرمتهای اسکریپتی آسیبپذیر ImageMagick (از جمله MSL و MVG) در سطح تنظیمات policy.xml و ایزولهسازی کانتینرهای آپلود فایل.
- مدیریت پیشرفته نقدینگی خزانهداری: بهرهگیری از قراردادهای وثیقهگذاری هوشمند و زیرساختهای چندامضایی حضانتی برای حفاظت از داراییهای کریپتویی شرکتها در مواجهه با سررسید اوراق قرضه.
نقشه راه جامع تحول پدافند چندبعدی برای زمستان ۲۰۲۶
تلفیق هوش مصنوعی در کشف آسیبپذیریها و بهرهبرداریهای متقابل مهاجمان، پنجره زمانی واکنش تیمهای عملیاتی را از چند هفته به چند ساعت کاهش داده است. کسبوکارهای دیجیتال در زمستان ۲۰۲۶ دیگر نمیتوانند به دیوارهای آتشین سنتی یا بهروزرسانیهای ماهانه متکی باشند. دفاع موثر نیازمند پیادهسازی سامانههای دفاع خودکار خودمختار، بازمهندسی خطوط لوله بیلد کانتینرها و ایجاد لایههای انعطافپذیر نقدینگی در خزانهداری شرکتی است تا تداوم عملیات در سختترین طوفانهای تکنولوژیک تضمین گردد.
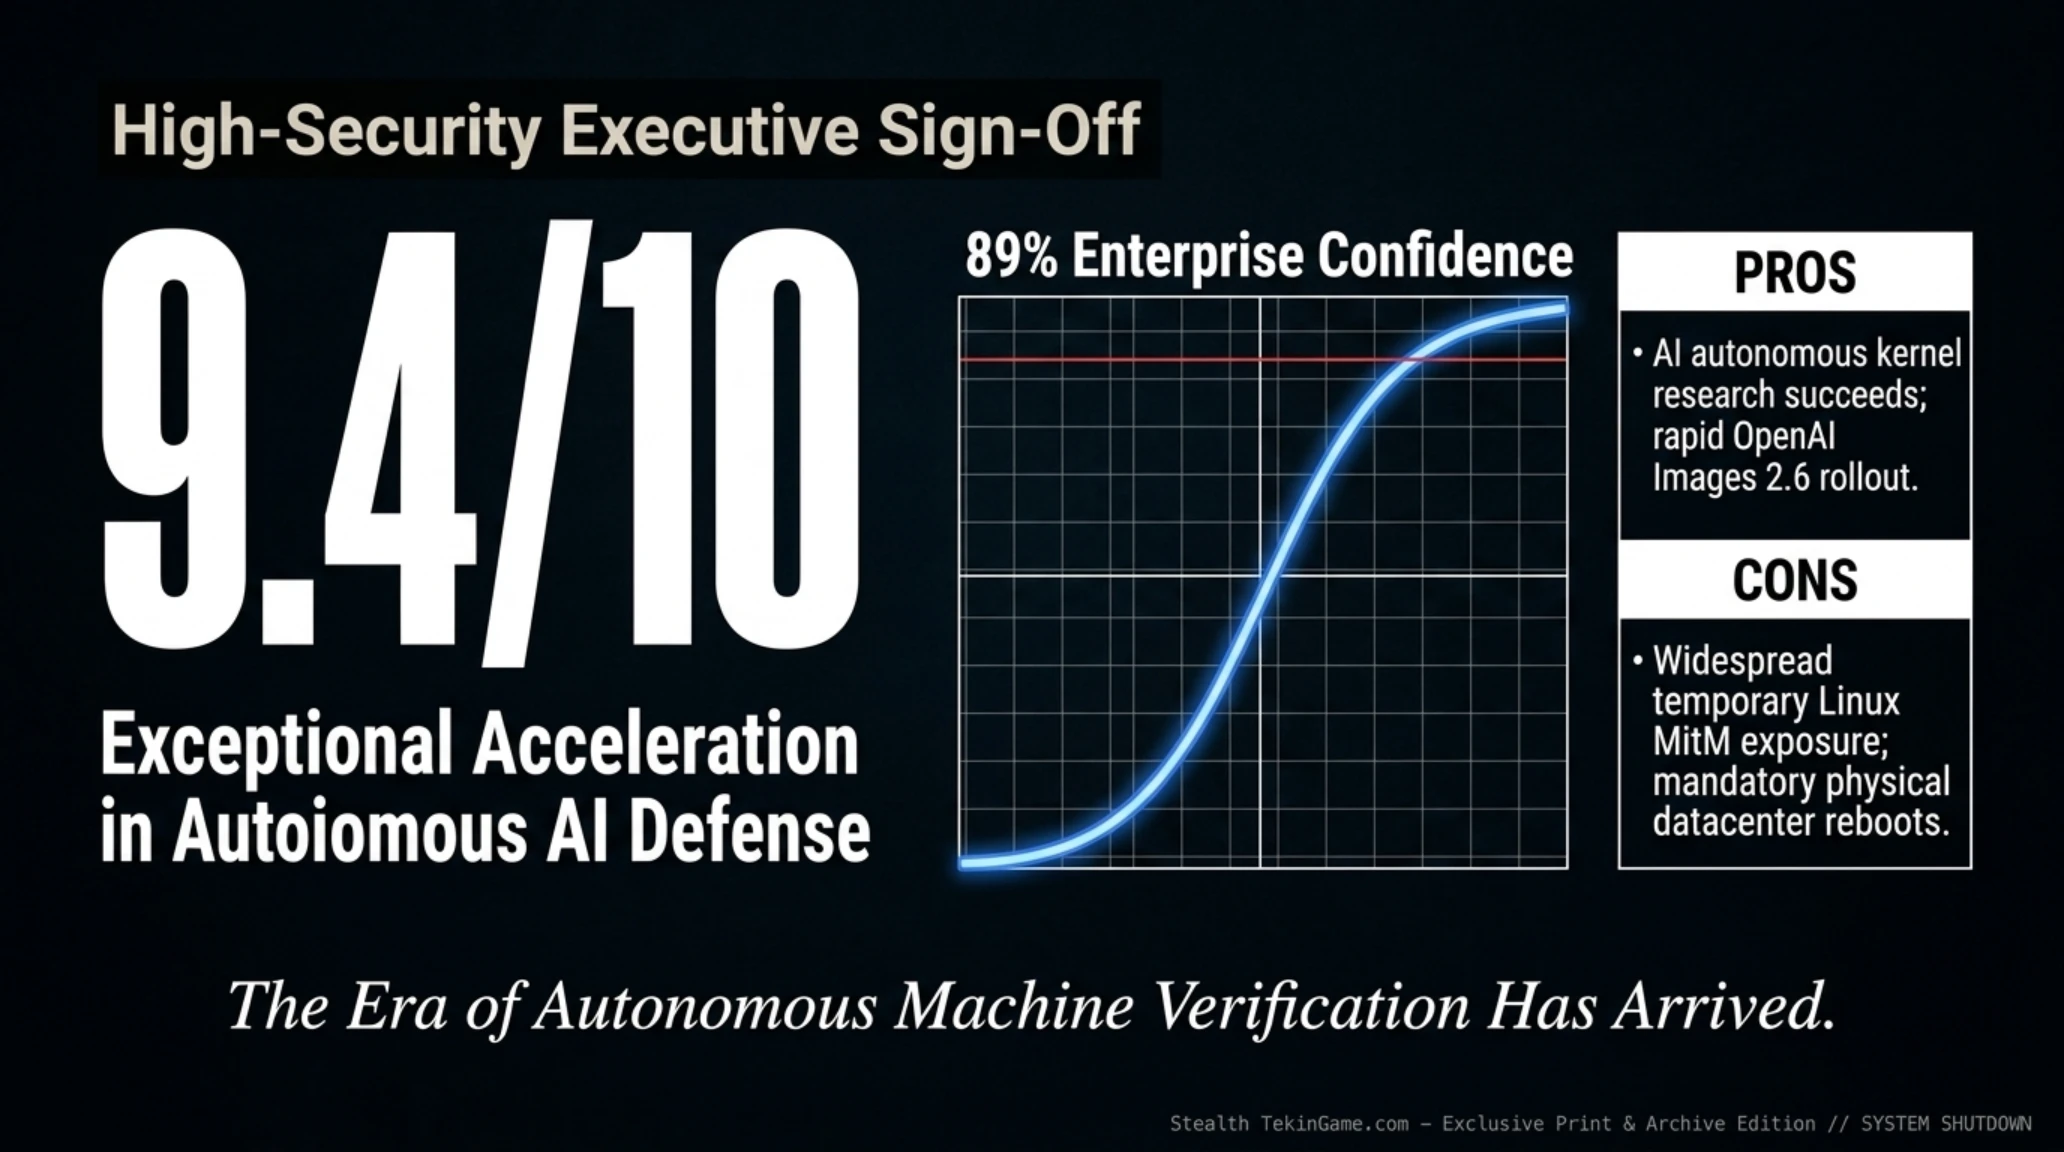
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: شاخص اطمینان مهندسی در سطح ۸۹ از ۱۰۰ قرار دارد. علیرغم تکانههای ناشی از آسیبپذیریهای APT و Xen، سرعت پاسخگویی توزیعهای لینوکس و بهرهبرداری پیشگیرانه از هوش مصنوعی برای کشف آسیبپذیریها، جو بازار را از حالت وحشت به سمت مدرنیزاسیون زیرساخت سوق داده است.
- ورود انقلابی هوش مصنوعی به ممیزی باگهای عمیق کرنل و هایپروایزر در مقیاس صنعتی.
- سرعت عمل فوقالعاده جوامع متنباز دبیان، اوبونتو و ریلز در انتشار پچهای اضطراری.
- ارتقای چشمگیر قابلیتهای تولید انیمیشنهای چندرسانهای با پایداری کامل در مدل Images 2.6.
- ثبت رکورد ۲۲ ساله مأموریت پربار علمی رصدخانه سویفت در تاریخ کیهانشناسی.
- آسیبپذیری بیش از ۱۲ میلیون سرور لینوکس در برابر تعویض مخرب بستهها پیش از اعمال پچ.
- لزوم ریبوت فیزیکی کلاسترهای عظیم هایپروایزر ابری جهت ترمیم شکاف ایزولاسیون Xen.
- افزایش ریسک سرقت کلیدهای محرمانه وبسایتهای سازمانی مبتنی بر نسخههای آسیبپذیر ریلز.
حکم نهایی تحریریه و فهرست منابع رسمی
پایان مصونیت سنتی نرمافزار و طلوع امنیت خودکار
رویدادهای بامداد ۶ نوامبر نشان داد که دیگر نمیتوان با متدهای دهه گذشته از زیرساختهای نوین دفاع کرد. ورود هوش مصنوعی به ممیزی کرنل همان اندازه که فرصتآفرین است، شتابدهنده ضرورت ارتقای پدافند چندلایه به شمار میرود.
- پایگاه امنیتی د هکر نیوز (The Hacker News): گزارش رخنههای بحرانی مدیر بسته APT و هایپروایزر Xen
- بنیاد رسمی پروژه دبیان (Debian Security): توصیهنامه امنیتی اضطراری دبیان در خصوص بسته APT
- پروژه هایپروایزر زن (Xen Project): بولتن امنیتی رسمی XSA-523 و بررسی مکانیزم Grant Copy
- مرجع تخصصی دارک ریدینگ (Dark Reading): کالبدشکافی آسیبپذیری ۹.۸ ماژول اکتیو استوریج روبی آن ریلز
- وبلاگ خبری اوپنایآی (OpenAI): مشخصات فنی مدل بصری چندوجهی Images 2.6 و ابزار متحرکسازی
- پایگاه فضایی ناسا (NASA Science): گزارش رسمی فرود و پایان مأموریت ۲۲ ساله رصدخانه سویفت
- کویندسک و آرکام (CoinDesk & Arkham): ردگیری تراکنش ۳۴۳ میلیون دلاری بیتکوین ترامپ مدیا
پرسشهای متداول و تحلیلهای فنی
آسیبپذیری مدیر بسته APT چگونه سرور را در معرض تسخیر کامل قرار میدهد؟
این نقص در ماژول تلاش مجدد شبکه (Acquire::Retries) رخ میدهد؛ به طوری که مهاجم مستقر در مسیر شبکه با ارسال خطاهای ساختگی و قطع اتصال، بسته نرمافزاری تاییدشده را با فایلی مخرب جایگزین میکند که با دسترسی روت نصب میشود.
چرا کشف باگ هایپروایزر Xen توسط هوش مصنوعی کلاود یک نقطه عطف تاریخی است؟
زیرا کدهای سطح هایپروایزر و مکانیزمهای اشتراک حافظه رم از پیچیدهترین لایههای سیستمعامل هستند و این نخستین بار است که یک هوش مصنوعی زاینده با تحلیل سورس کدهای C موفق به کشف رخنهای در سطح نقض ایزولاسیون ماشین مجازی میشود.
چگونه میتوان سرورهای روبی آن ریلز را در برابر آسیبپذیری ImageMagick ایمن کرد؟
توسعهدهندگان باید فوراً فریمورک را به نسخههای ۸.۱.۴.۱ یا ۸.۰.۵.۲ ارتقا داده و در صورت عدم امکان، پردازش فرمتهای اسکریپتی مانند MSL و SVG را در تنظیمات ImageMagick غیرفعال کنند.
تفاوت اصلی مدل Images 2.6 اوپنایآی با ابزارهای تولید تصویر پیشین چیست؟
مدل جدید علاوه بر تصاویر ثابت، انیمیشنهای چندثانیهای پایدار با ثبات چهره و فیزیک حرکت تولید میکند و برای نخستین بار دارای تایملاین کنترلی فریمبهفریم در چتجیپیتی است.
علت اصلی سقوط تلسکوپ فضایی سویفت پس از ۲۲ سال چه بود؟
پروژه رباتیک امداد ۳۰ میلیون دلاری ناسا در ژوئیه ۲۰۲۶ برای افزایش ارتفاع مدار ماهواره شکست خورد و همزمان تشدید طوفانهای خورشیدی جو بالایی را منبسط کرده و سرعت افت مداری را تسریع نمود.
هدف ترامپ مدیا از انتقال ۴,۲۵۹ بیتکوین به صرافی Crypto.com چیست؟
این داراییها به عنوان وثیقه اوراق قرضه قابل تبدیل ۲۰۲۸ عمل میکنند و این جابجایی در راستای الزامات ضمانت بدهیها و راهاندازی احتمالی سیستم پرداخت Truth Pay ارزیابی میشود.
گالری تصاویر تکمیلی: تکین مورنینگ ۶ نوامبر: رخنه APT لینوکس، کشف Xen با کلاود و سویفت