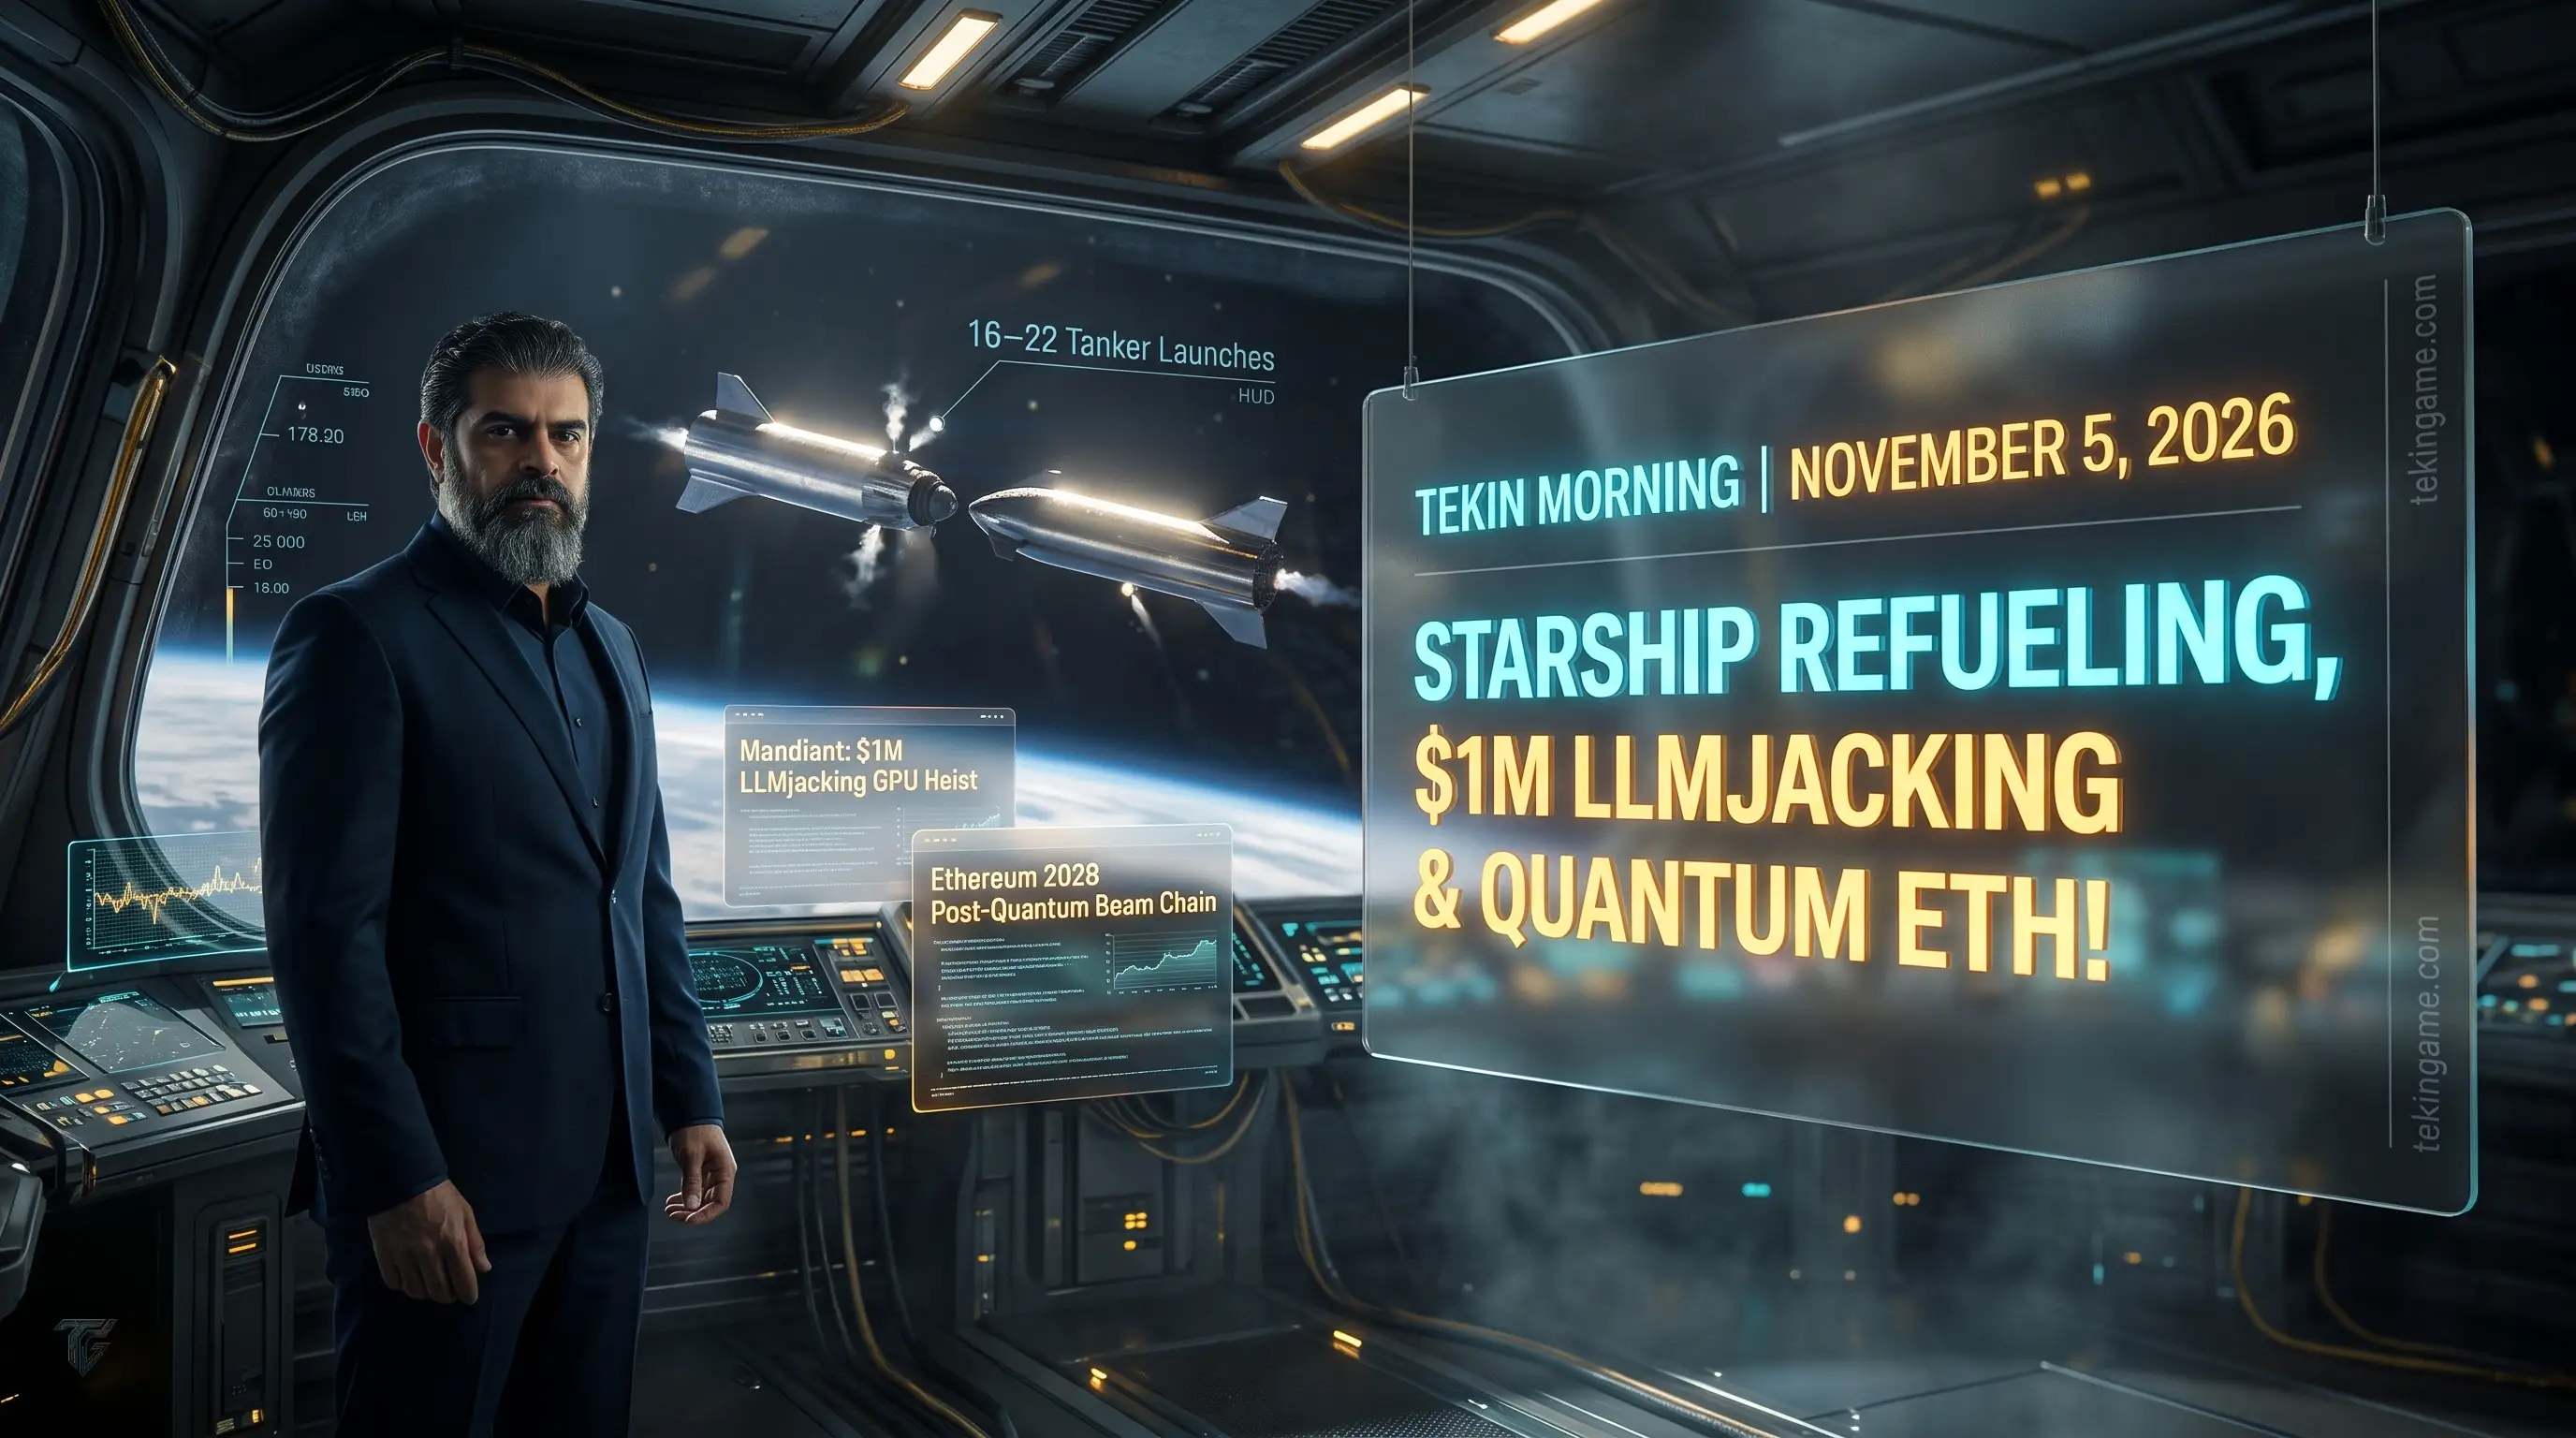
تکین مورنینگ | پنجشنبه ۵ نوامبر ۲۰۲۶
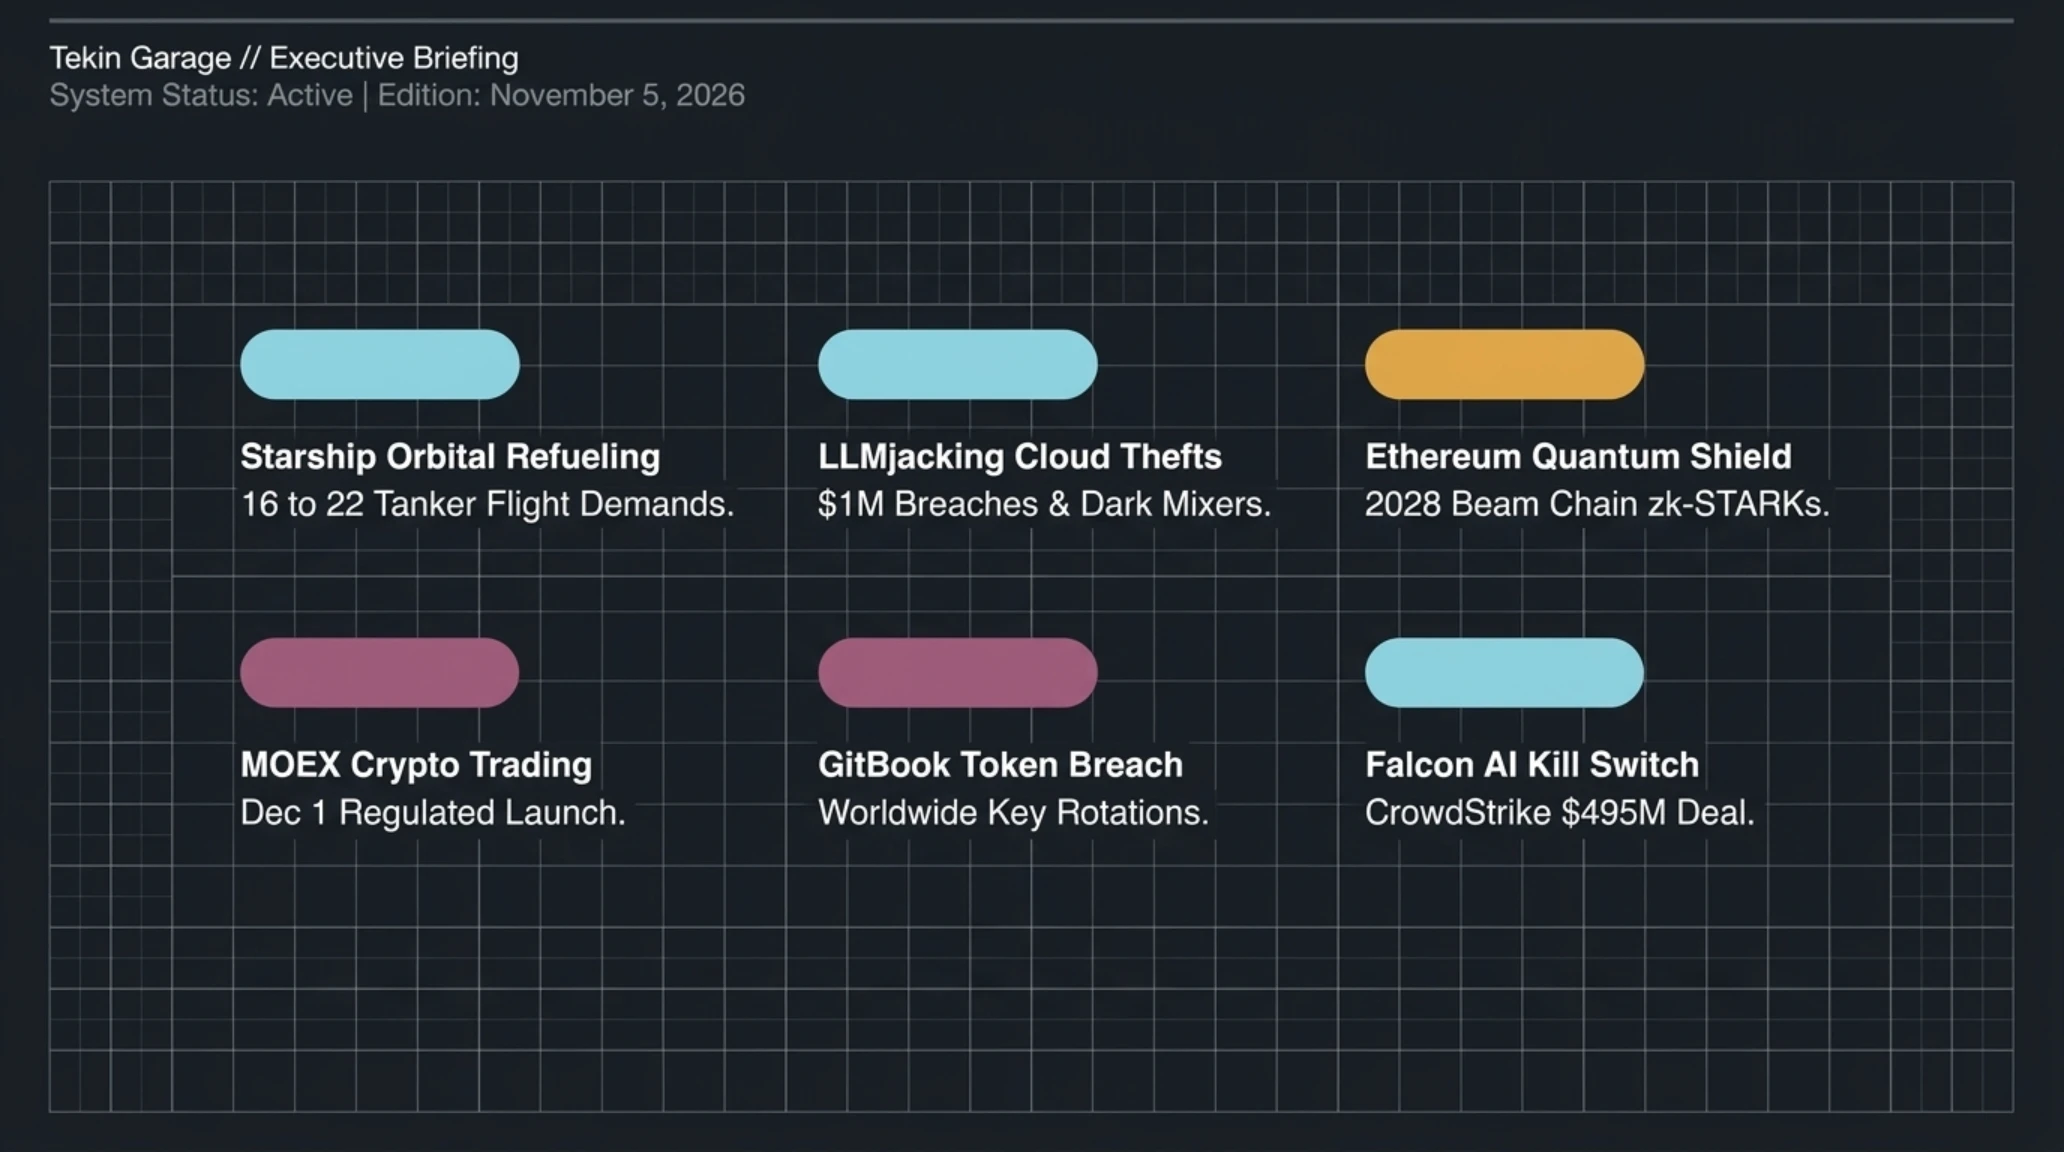
مقیاس سرسامآور سوختگیری مداری آرتمیس؛ ناسا و اسپیسایکس با چالش ۱۶ تا ۲۲ پرتاب تانکر استارشیپ برای هر فرود بر ماه روبرو شدند
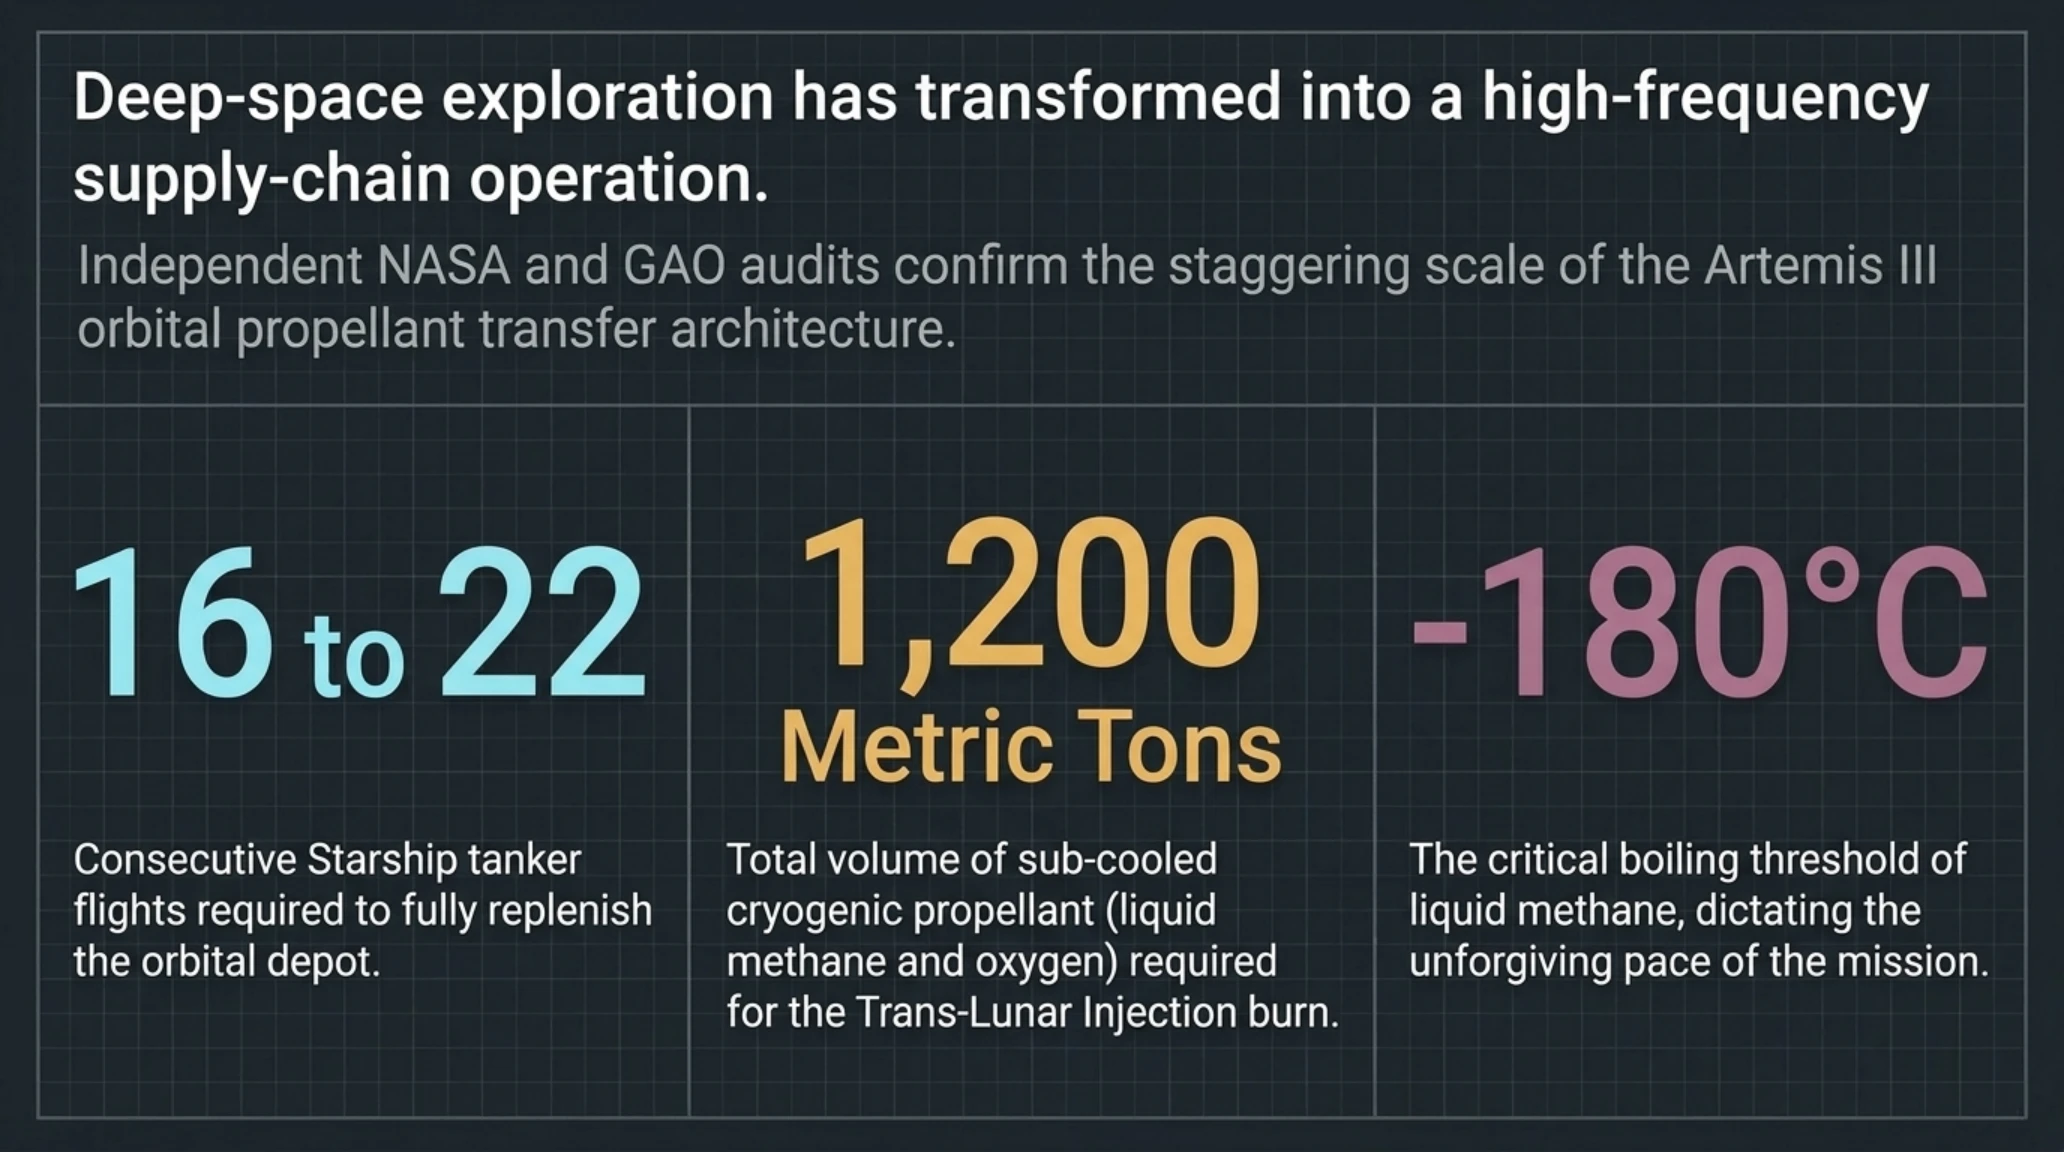
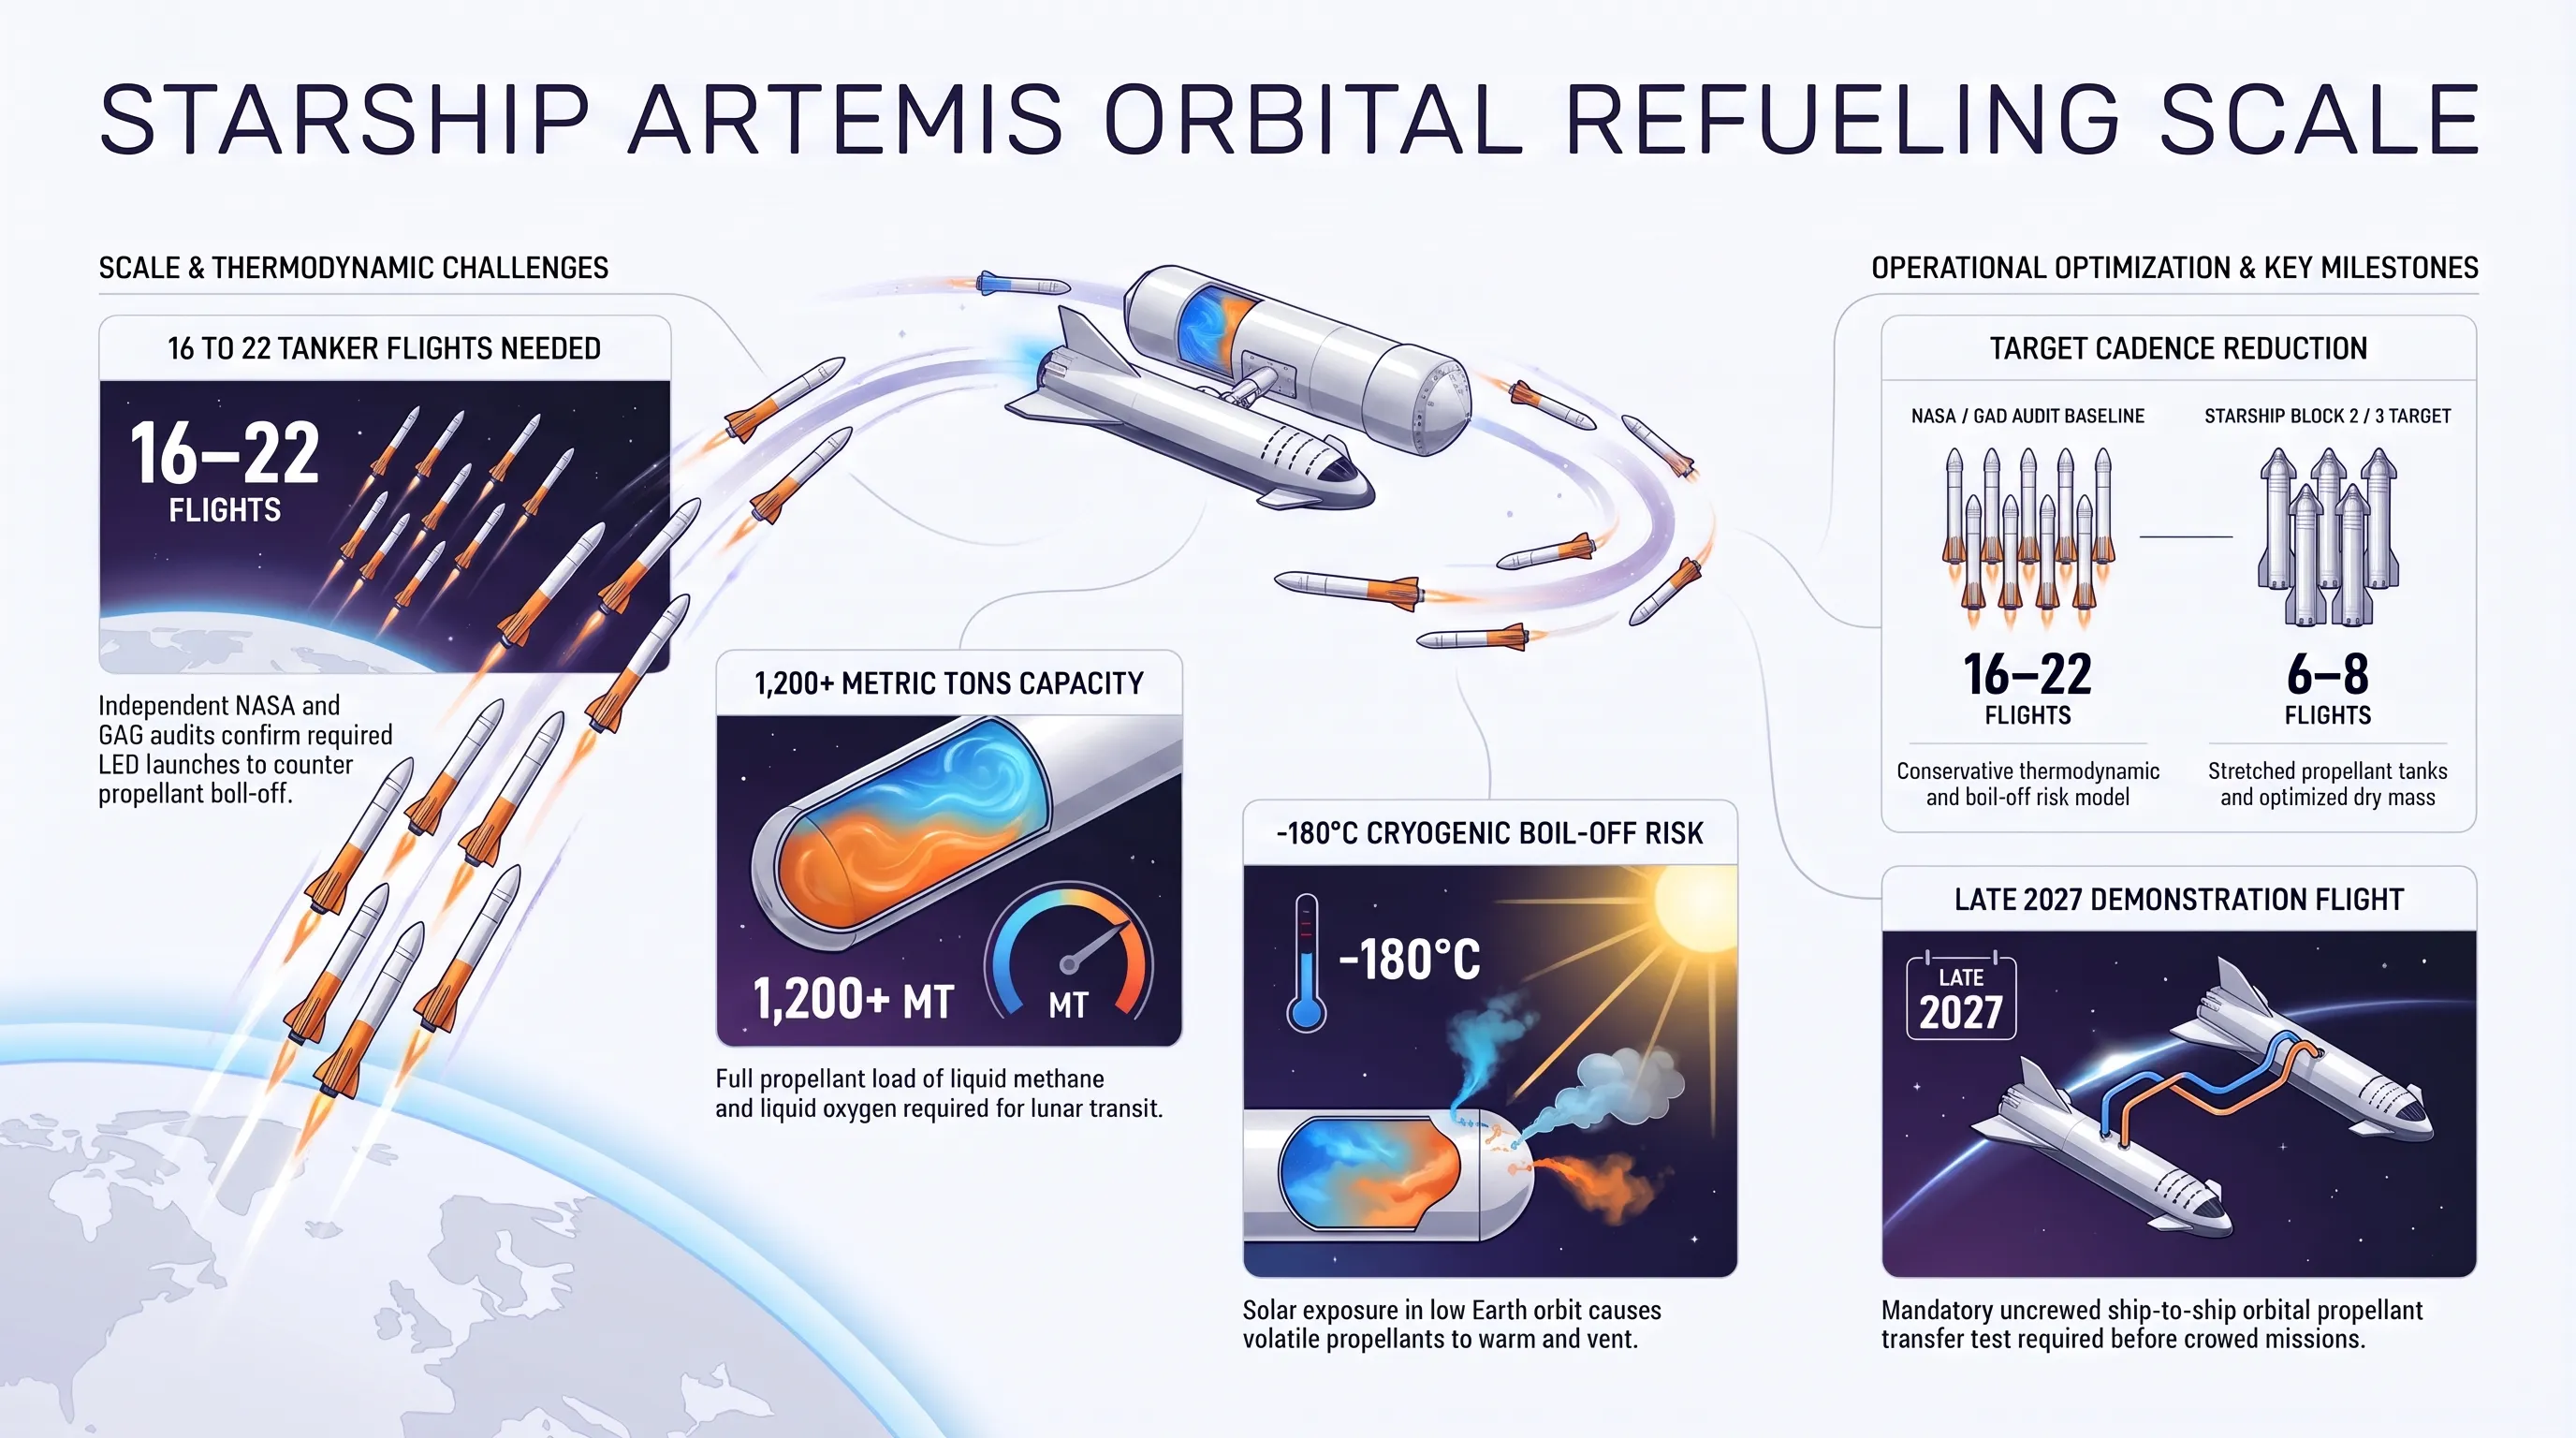
برنامه بازگشت انسان به کره ماه تحت مأموریت تاریخی آرتمیس ۳ سازمان فضایی ناسا، وارد حساسترین و بحثبرانگیزترین مرحله مهندسی پیشرانهها در تاریخ اکتشافات فضایی بشر شده است. تازهترین ارزیابیهای جامع و حسابرسیهای فنی هیئت مشورتی ایمنی هوافضای ناسا (ASAP) و دفتر بازرسی کل دولت آمریکا (GAO) نشان میدهد که استراتژی انتقال سوخت فضاپیمای غولپیکر استارشیپ در مدار پایینی زمین (LEO)، به مراتب پیچیدهتر، پرهزینهتر و نیازمند دفعات پرتاب بیشتری نسبت به پیشبینیهای خوشبینانه اولیه کمپانی اسپیسایکس است. طبق محاسبات شبیهسازی ترمودینامیکی مستقل، پرتاب فضاپیمای سیستم فرود انسان (Starship HLS) به مقصد سطح ماه، نیازمند انجام دستکم ۱۶ تا ۲۲ پرتاب متوالی تانکرهای سوخترسان برای پر کردن یک ایستگاه مخزن سوخت شناور در مدار زمین خواهد بود.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
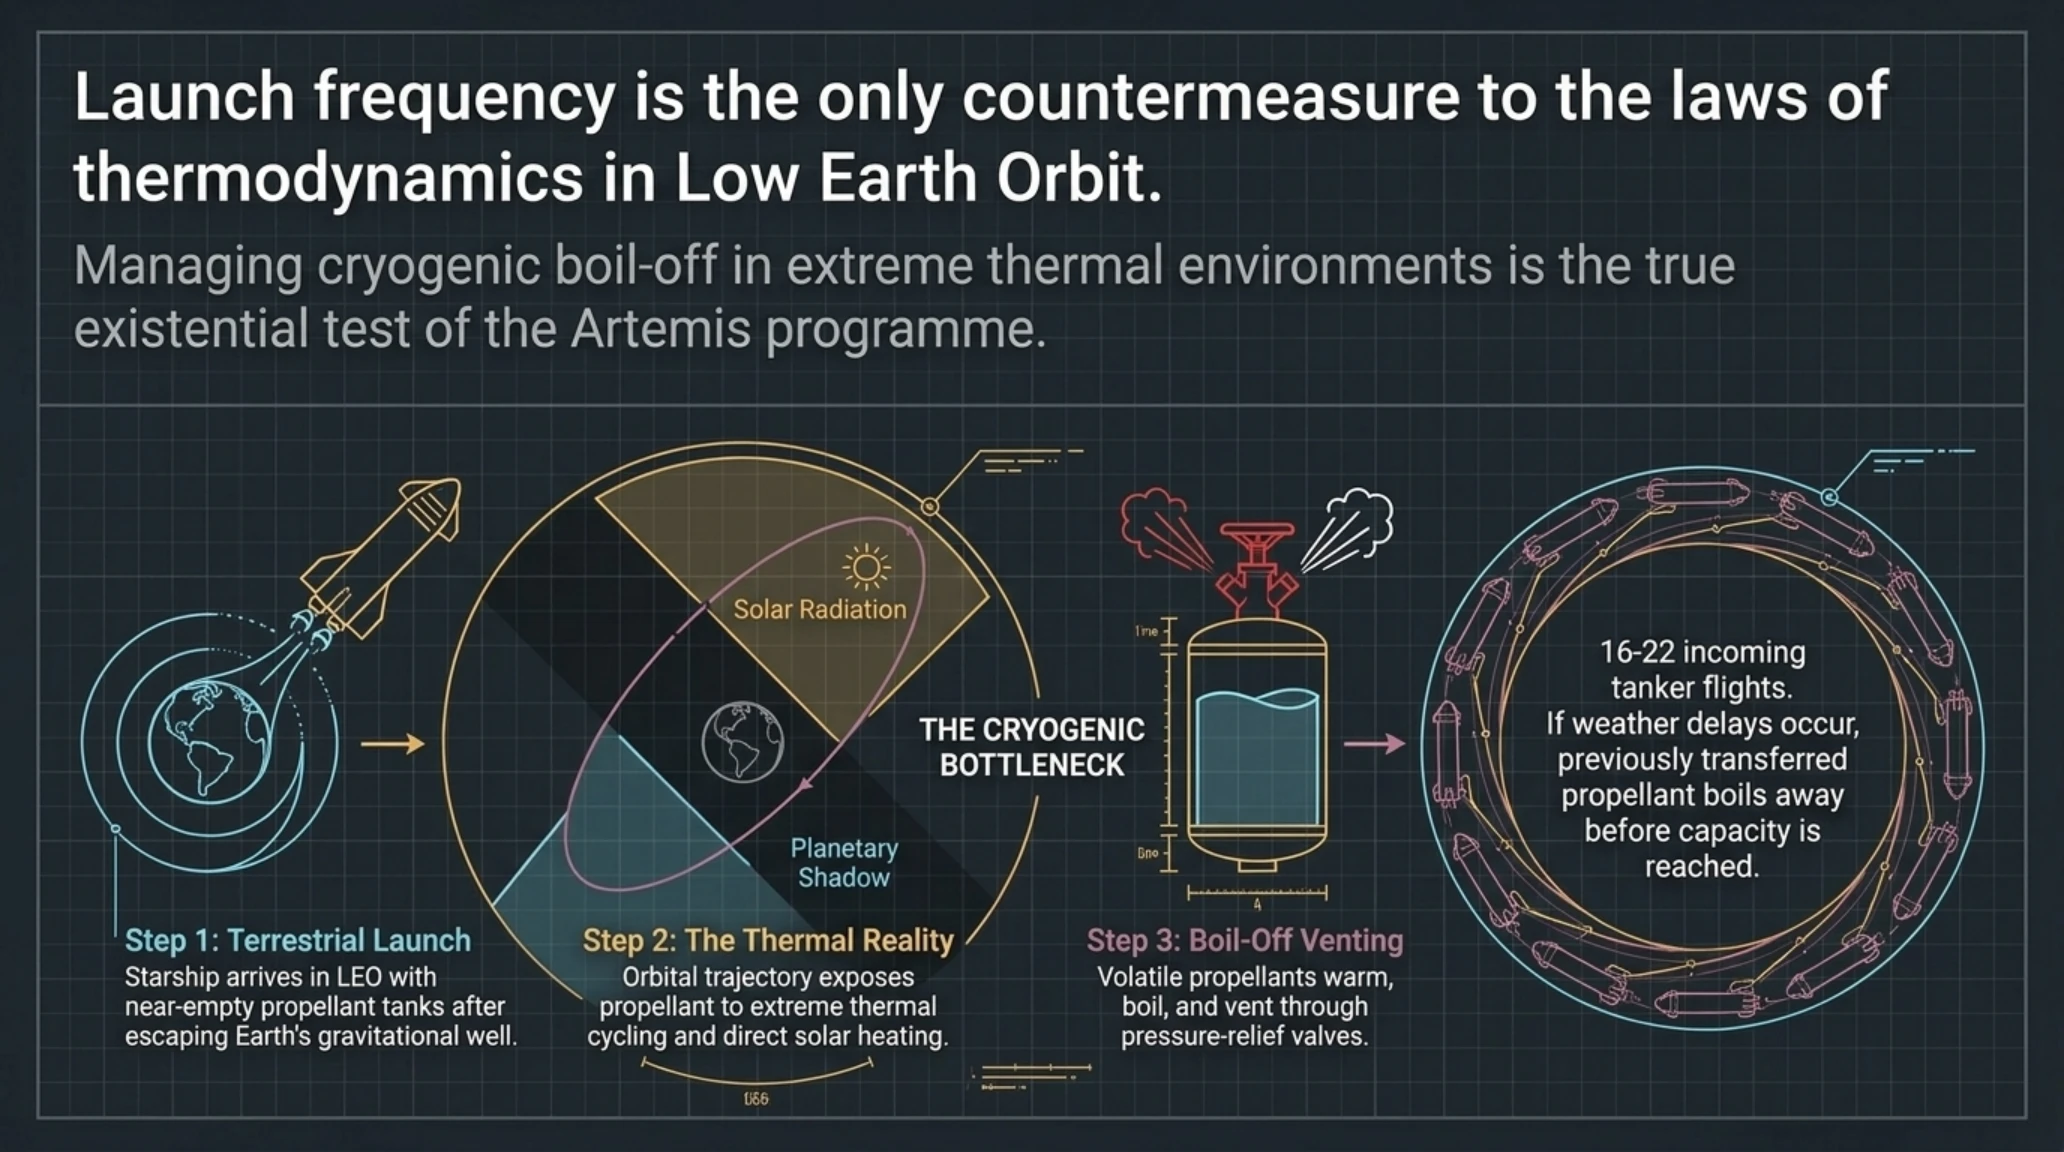
معماری پروازی استارشیپ به گونهای مهندسی شده است که جرم سنگین بدنه فولادی و موتورهای رپتور ۳، اجازه حمل سوخت کافی برای صعود از چاه گرانشی زمین و سپس پیمودن مسیر تزریق به مدار انتقالی ماه (TLI) را در قالب یک مأموریت تکپرتابی نمیدهد. فضاپیمای اصلی پس از رسیدن به مدار پارکینگ زمین، با باکهای تقریباً خالی مستقر میشود. برای حل این چالش، اسپیسایکس طرح استقرار یک «انبار مداری سوخت برودتی» (Cryogenic Propellant Depot) را طراحی کرده است که باید پیش از ورود سفینه حامل فضانوردان، با بیش از ۱,۲۰۰ تن متان مایع و اکسیژن مایع با دمای منفی ۱۸۰ درجه سانتیگراد شارژ شود. این انتقال نیازمند ناوگانی از موشکهای تانکر است که باید در پنجرههای پرتابی به شدت فشرده از پایگاه بوکاچیکا و کیپ کاناورال به مدار زمین پرتاب شوند.
یکی از بزرگترین چالشهای ترمودینامیکی این زنجیره لجستیک فضایی، پدیده تبخیر و جوشش برودتی (Cryogenic Boil-off) در خلاء فضا است. تابش مستقیم نور خورشید در مدار زمین بدنه فولادی مخازن را گرم کرده و روزانه درصدی از پروپلانت مایع تبخیر شده و از طریق شیرهای فشارشکن به فضا رها میشود. اگر فواصل زمانی میان پرتاب تانکرها به دلیل آبوهوای نامساعد، نقص فنی موتورها یا تأخیرهای عملیاتی سکوی پرتاب طولانی شود، سوخت تزریقشده قبلی پیش از تکمیل ظرفیت مخزن تبخیر خواهد شد. به همین منظور، کارشناسان مهندسی اعلام کردهاند که اسپیسایکس باید توانایی پرتاب موشکهای استارشیپ را با فواصل زمانی تنها چند روز یا حداکثر یک هفته تثبیت نماید؛ نرخی که تاکنون در تاریخ پرتابگرهای سنگین فضایی تجربه نشده است.
اگرچه ایلان ماسک، مدیر ارشد اسپیسایکس، در بیانیههای اخیر خود استدلال کرده است که با بهینهسازی جرم محموله پرتابگرهای ارتقایافته استارشیپ نسخه ۲ و ۳، میتوان تعداد کل پرتابهای سوخترسانی را به ۶ تا ۸ مأموریت کاهش داد، اما مهندسان ارشد برنامه آرتمیس در ناسا مبنای برنامهریزی استراتژیک خود را بر سناریوی محتاطانه ۱۶ پرتاب قرار دادهاند. ناسا آزمون بدون سرنشین انتقال سوخت میان دو فضاپیمای استارشیپ در مدار را به عنوان پیشنیاز قطعی و حیاتی صدور گواهی پرواز سرنشیندار در اواخر سال ۲۰۲۷ تعیین کرده است؛ آزمایشی که موفقیت آن سنگبنای بازتعریف اقتصاد سفرهای اعماق فضا و مأموریتهای آینده مریخ خواهد بود.
تحلیل تکین: گلوگاه بحرانی تبخیر برودتی و دگردیسی زنجیره تأمین هوافضا
روایت دادههای رسمی ناسا نشان میدهد رؤیای استقرار پایگاه دائمی بر سطح ماه، بیش از آنکه به فناوری ماژولهای فرود متکی باشد، به نبوغ مهندسی در مهار سیالات برودتی در شرایط بیوزنی گره خورده است. استارشیپ فضاپیمایی استثنایی و انقلابی با ظرفیت حمل بار بیسابقه است، اما اتکای تمامعیار مأموریت فرود انسان به اجرای بینقص بیش از ۱۵ پرتاب متوالی در یک پنجره چندماهه، ریسک احتمالی مأموریت را از منظر تئوری احتمالات ریاضی به شدت بالا میبرد. هرگونه وقفه در بازیابی تقویتکنندههای سوپرهوی یا آسیب به پایگاههای پرتاب، کل زنجیره انتقال سوخت را به نقطهای بحرانی میکشاند.
از منظر اقتصاد راهبردی فضا، توسعه فناوری انبارش مداری پروپلانت، مرز میان سفرهای یکبارمصرف و اقتصاد مداری پایدار است. اگر اسپیسایکس بتواند پمپهای انتقال خلأ، عایقهای حرارتی چندلایه پیشرفته (MLI) و سامانههای خنککاری کرایو کولر را با موفقیت در مدار بیازماید، مفهوم حملونقل فضایی برای همیشه تغییر خواهد کرد. این تحول ایستگاههای مداری زمین را به پمپبنزینهای کیهانی تبدیل میکند و راه را برای اعزام محمولههای چند صد تنی به مقاصد دوردست منظومه شمسی هموار میسازد.
برای جامعه علمی و مهندسان فضایی منطقه، درس بزرگ این مأموریت، تقدم شبیهسازیهای سختگیرانه فیزیکی بر شعارهای تبلیغاتی است. فرود پایدار بر ماه پروژهای تکبُعدی نیست، بلکه یک سمفونی هماهنگ از مدیریت زنجیره لجستیک پرتاب، علوم مواد در دمای نزدیک به صفر مطلق و اتوماسیون دقیق اتصال مداری است که استانداردهای صنعت هوافضا را در دهه ۲۰۳۰ تعیین خواهد کرد.
چرا این تحول بازی را تغییر میدهد؟
کشف ابعاد واقعی زنجیره سوختگیری مداری ثابت کرد مأموریت بازگشت به ماه، بیش از آنکه وابسته به قدرت موشک باشد، بزرگترین مانور لجستیک پرتابهای فشرده و مدیریت مایعات برودتی در تاریخ بشر است.
هشدار فوقاضطراری گوگل و ماندیانت در خصوص موج جهانی LLMjacking؛ سرقت ۱ میلیون دلاری زیرساخت پردازش ابری هوش مصنوعی
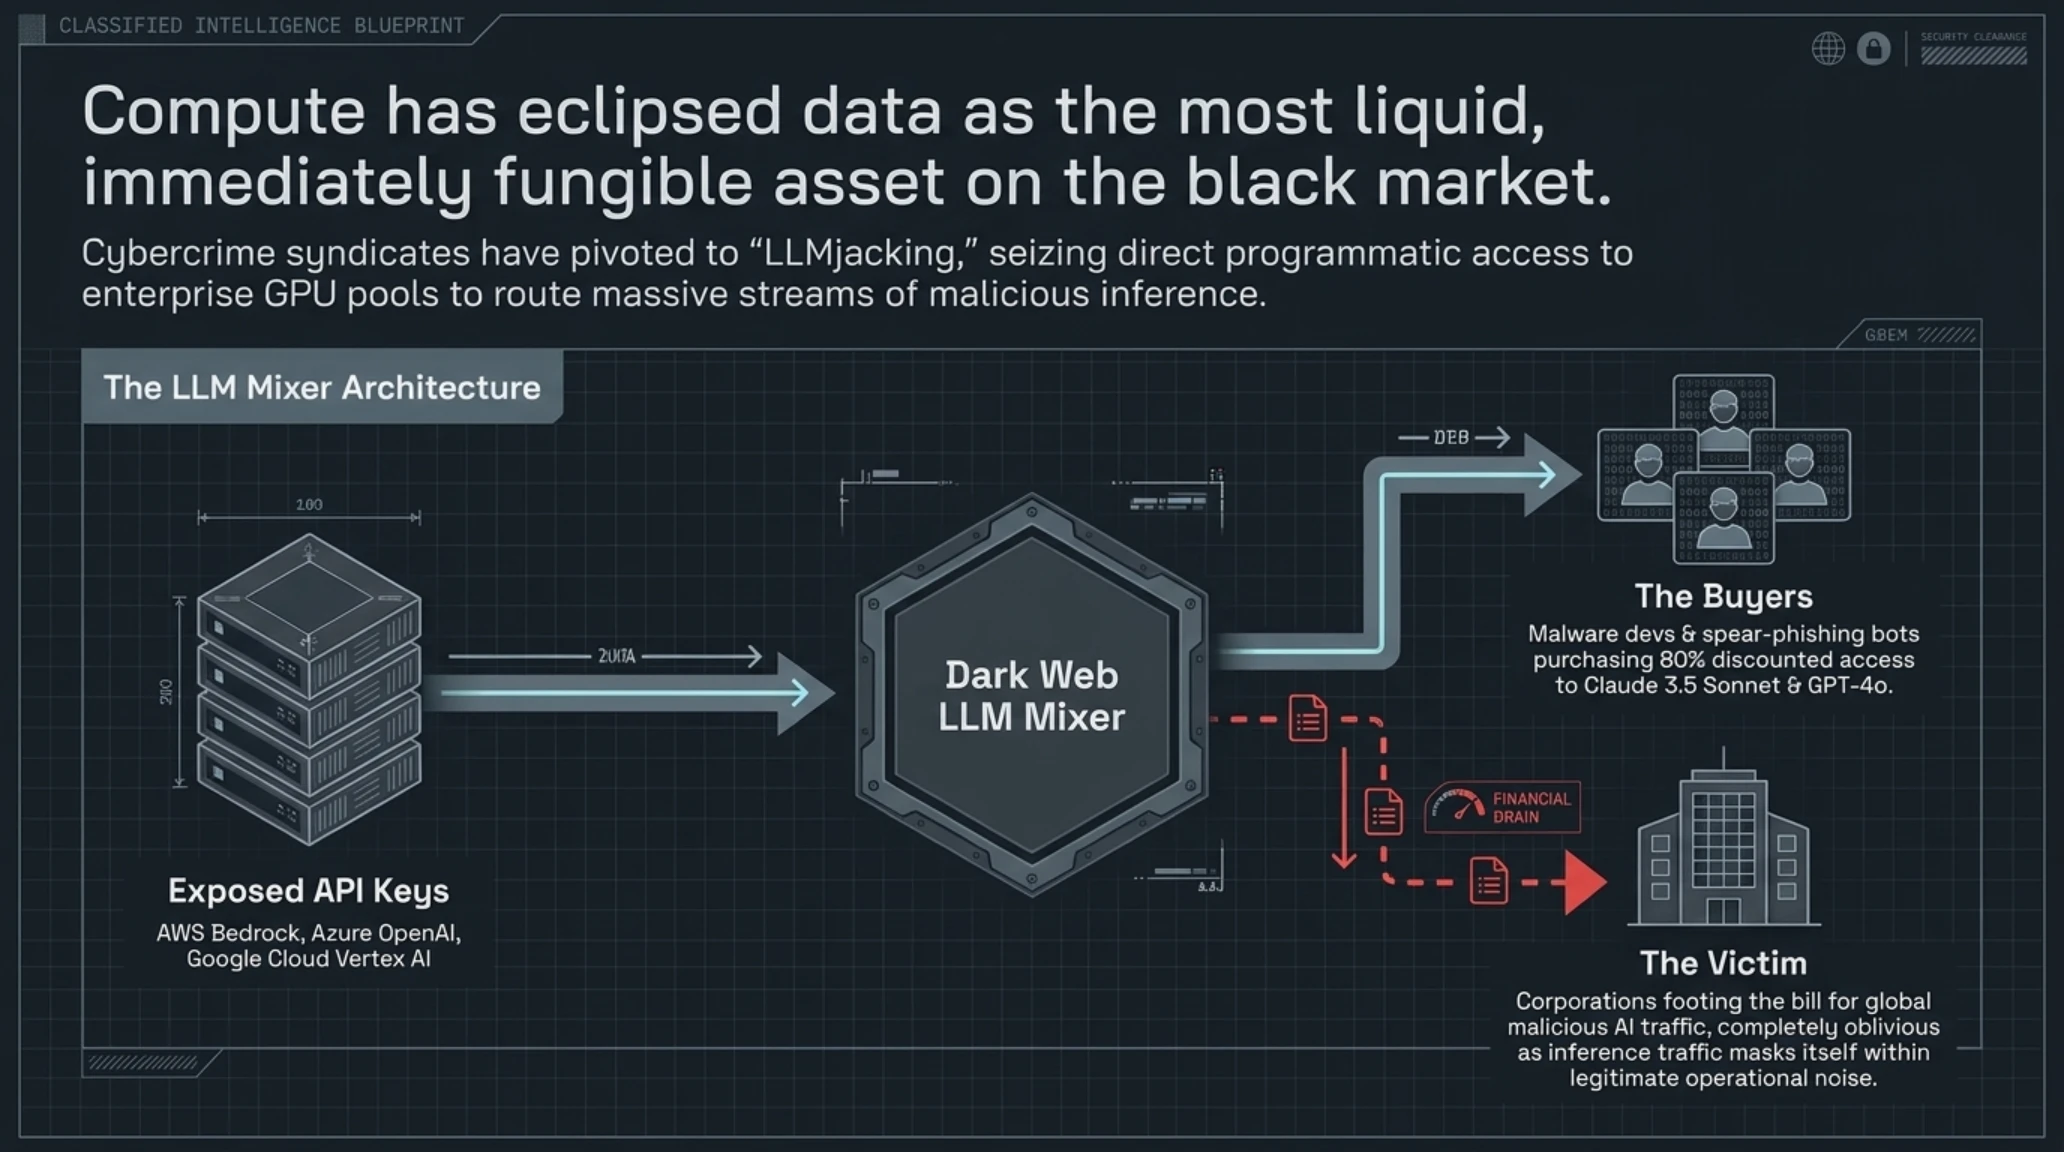
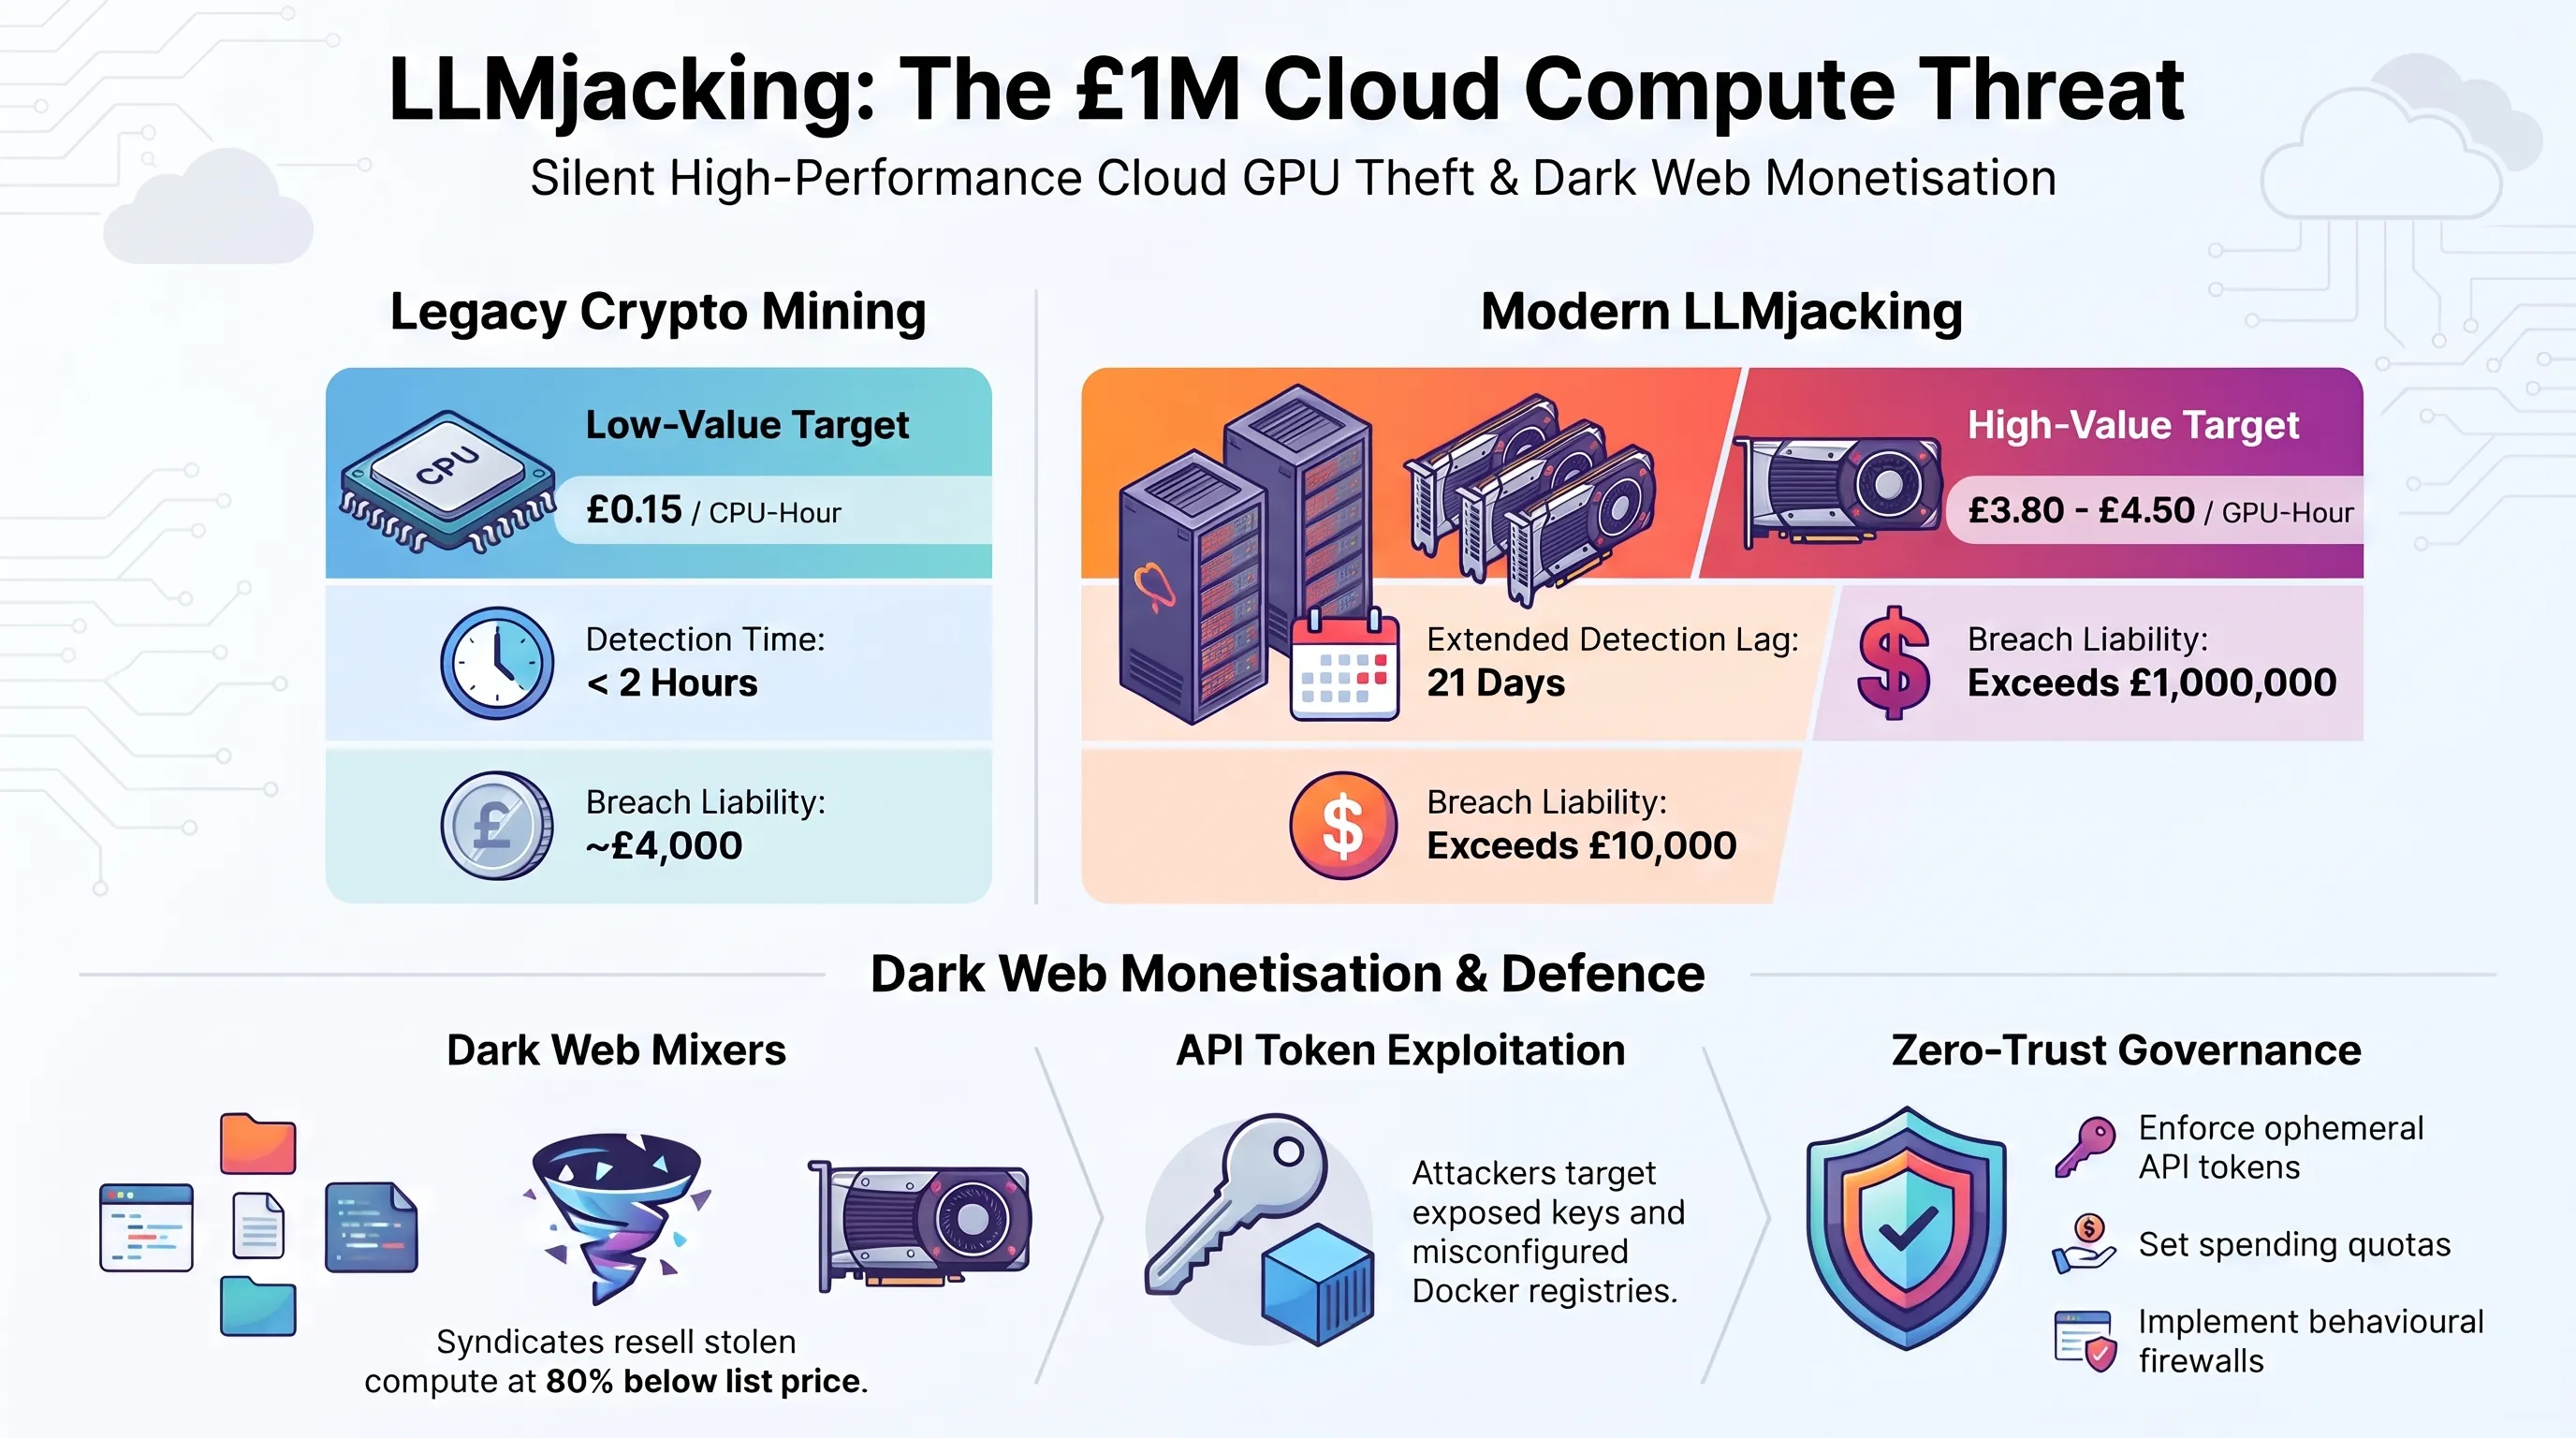
واحد تحقیقات اطلاعات تهدیدات گوگل (Google Threat Intelligence) و بازوی امنیت سایبری ماندیانت با صدور یک اخطار قرمز و جامع، پرده از موج ویرانگر و نوظهوری از حملات هدفمند به زیرساختهای رایانش ابری شرکتی برداشتند. در این شیوه تهاجم که کارشناسان امنیت آن را با عنوان «سرقت پردازش زبانی» یا LLMjacking نامگذاری کردهاند، بازیگران مخرب سایبری با نفوذ به حسابهای کاربری سازمانی در سرویسهای ابری برجسته نظیر آمازون وب سرویس (AWS Bedrock)، مایکروسافت آژور و گوگل کلود ورتکس، منابع محاسباتی پردازندههای گرافیکی پیشرفته را به سرقت برده و صورتحسابهای نجومی چند صد هزار تا ۱ میلیون دلاری را روی دست سازمانهای قربانی باقی میگذارند.
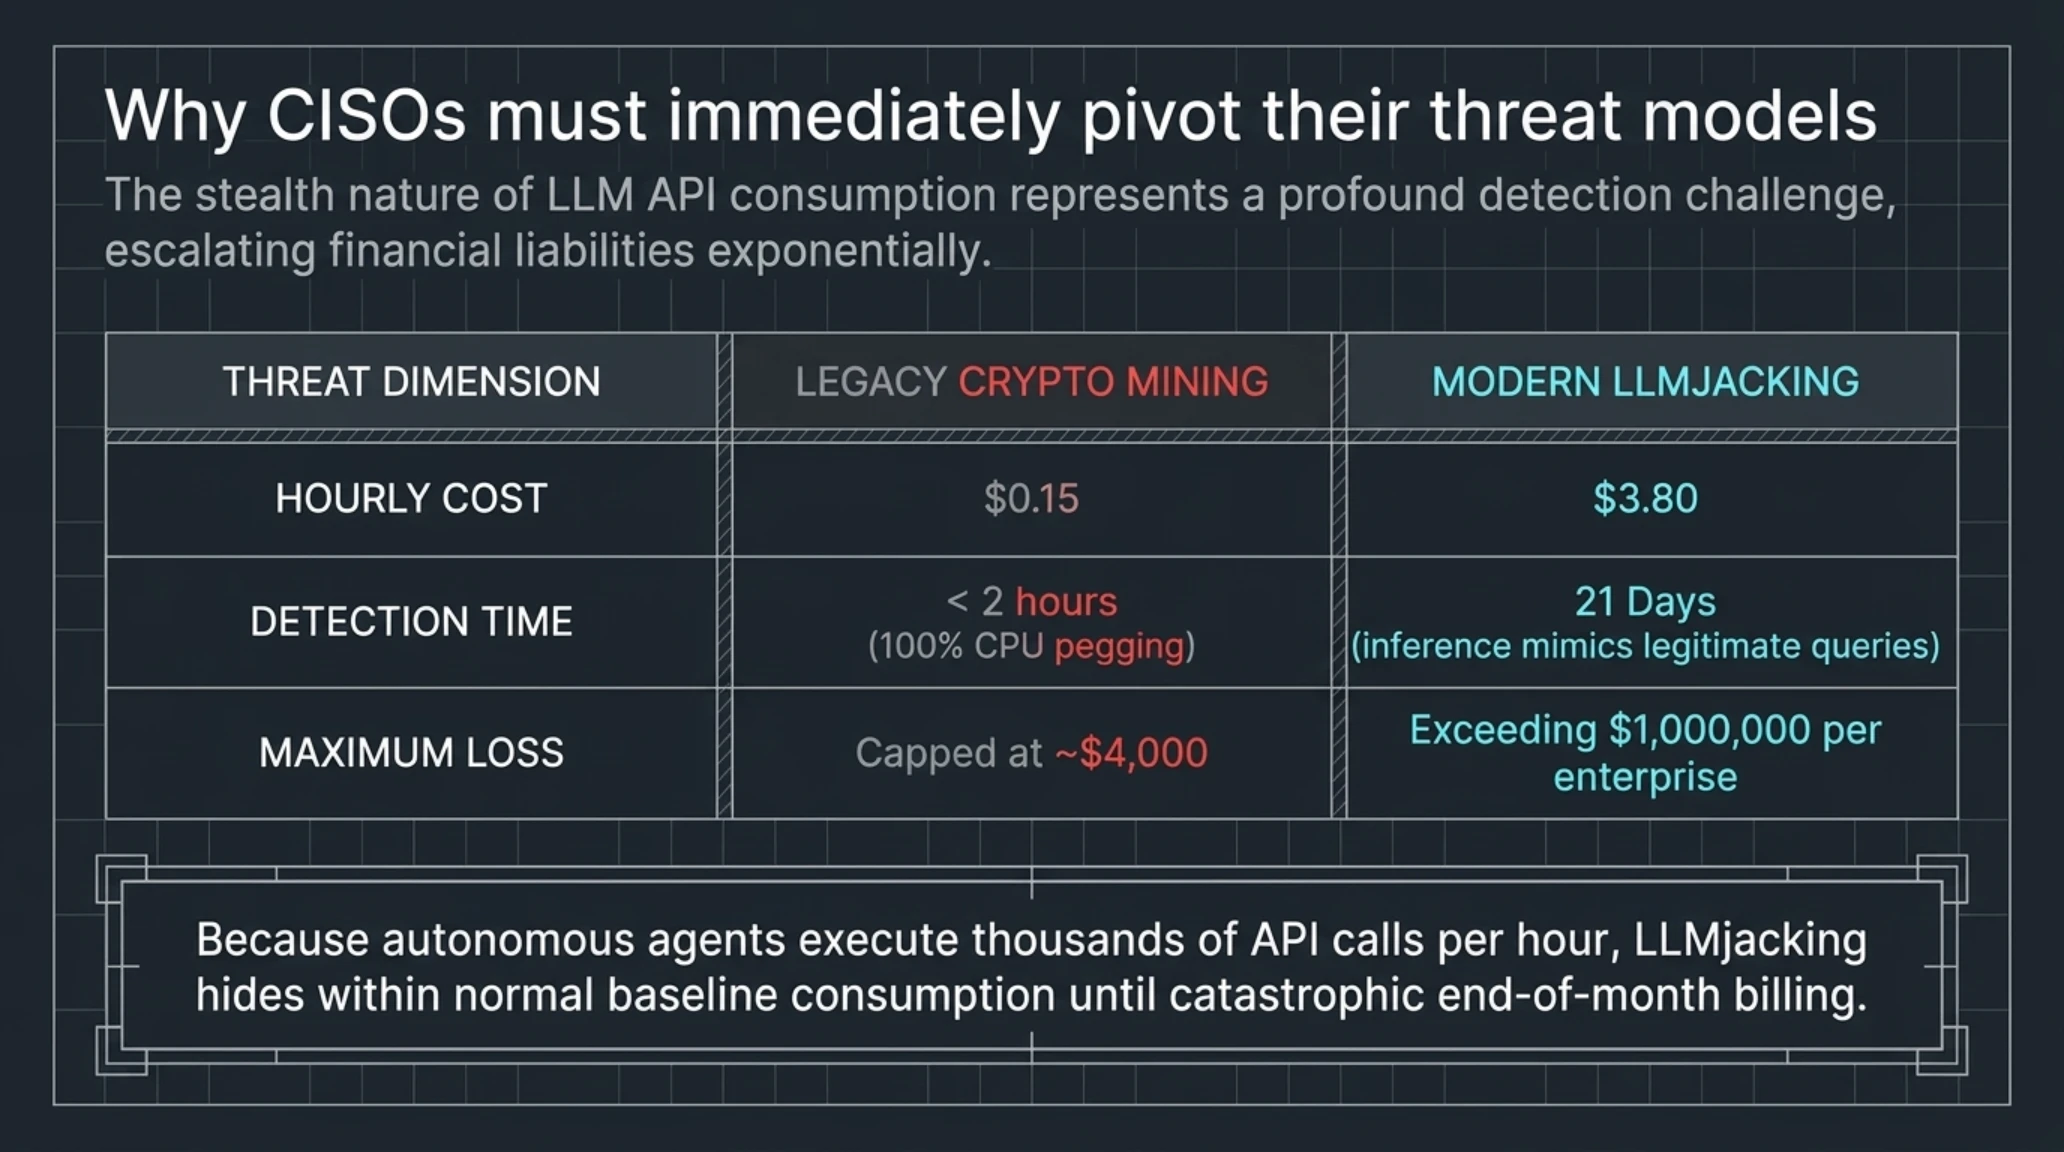
بر خلاف حملات متداول سالهای گذشته که طی آن هکرها سرورهای ابری نفوذیافته را برای استخراج رمزارزهایی مانند مونرو به کار میگرفتند (Cryptojacking)، ارزش مالی خیرهکننده توکنهای پردازش هوش مصنوعی، مدل اقتصادی خلافکاران سایبری را به کلی دگرگون کرده است. اجاره رسمی سرورهای مجهز به کلاسترهای انویدیا H100 و B200 هزینهای بین ۲ تا ۴ دلار به ازای هر ساعت برای هر کارت گرافیک در پی دارد. نفوذگران سایبری با شناسایی و غارت توکنهای دسترسی API و کلیدهای محرمانه ذخیرهشده در متغیرهای محیطی یا مخازن باز کد، این سرورهای پرسرعت را تصاحب کرده و بدون جلب توجه سیستمهای پایش سنتی، حجم نامحدودی از درخواستهای استنتاجی مدلهای بزرگ زبانی (LLM Inference Queries) را به سمت آنها گسیل میدارند.
گزارش آزمایشگاهی ماندیانت فاش میسازد که ابعاد این تجارت سیاه بسیار عمیقتر از مصرف مستقیم توکن توسط خود مهاجمان است. کارتلهای جرایم سایبری با راهاندازی سرویسهای واسط در وب تاریک که تحت نام «میکسرهای ناشناس LLM» (Dark Web LLM Mixers) شناخته میشوند، دسترسی ارزانقیمت به مدلهای پرچمداری چون کلود ۳.۵ سونات، جیپیتی ۴o و مدلهای پیشرفته جمینای را با تخفیفهای ۸۰ درصدی به سایر کاربران بدافزارنویس و پلتفرمهای اسپم عرضه میکنند. در این فرآیند، ترافیک درخواست خریداران دارکوب از طریق کلیدهای API دزدیدهشده شرکتهای قانونی عبور داده شده و هزینههای سرسامآور محاسباتی مستقیماً بر عهده شرکت قربانی تحمیل میشود.
تیم امنیتی گوگل اعلام کرد یکی از دلایل اصلی تأخیر در کشف این رخنهها، رفتارهای نامحسوس ترافیک استنتاج است. بر خلاف کدهای ماینینگ که بلافاصله بار پردازشی پردازنده مرکزی (CPU) را به ۱۰۰ درصد رسانده و آلارمهای مانیتورینگ سیستم را فعال میکردند، درخواستهای API مدلهای زبانی مانند ترافیک توسعه روزمره نرمافزار به نظر میرسند و اغلب تا زمان صدور صورتحساب قطعی ماهانه توسط ارائهدهنده ابری از دید مدیران امنیت مخفی میمانند. ماندیانت توصیه اکید کرده است که سازمانها فوراً سقف بودجه لحظهای (Hard Quota Limits) را برای کلیدهای API فعال کرده و لاگهای ترافیک ورودی را به الگوهای ناهنجاری رفتاری مجهز سازند.
تحلیل تکین: تغییر ترازنامه راهزنی سایبری؛ توکنهای پردازش به عنوان ارز نقدپذیر زیرزمینی
پدیده شوم LLMjacking اثبات میکند که در عصر نوین محاسبات هوش مصنوعی، بزرگترین دارایی نقدپذیر و قابل سرقت هر شرکت، دسترسیهای محاسباتی آن است. سازمانها سالها سرمایهگذاریهای سنگین دفاعی خود را بر حراست از پایگاههای داده و جلوگیری از افشای اسرار مشتریان متمرکز کرده بودند، اما اکنون با برداری روبرو هستند که در آن هکرها قصد سرقت اطلاعات شرکت را ندارند؛ بلکه حساب اعتباری پردازش ابری شرکت را به عنوان یک خط لوله رایگان برای تولید محتوای مخرب، مهندسی اجتماعی انبوه و نگارش اکسپلویتهای خودکار به گروگان میگیرند.
برای شرکتهای فعال در خاورمیانه و شرکتهای نوپایی که حسابهای کاربری ابری بینالمللی را از طریق شرکتهای واسط شارژ میکنند، این تهدید میتواند مرز میان بقا و ورشکستگی ناگهانی باشد. تحمیل ناگهانی یک بدهی چند دههزار دلاری در حسابهای ارزی نه تنها داراییهای نقدی استارتاپ را مسدود میسازد، بلکه منجر به مسدودی دائم حسابهای زیرساختی و از دسترس خارج شدن سرویسهای اصلی محصول میشود.
تحریریه تکینپلاس به مدیران فنی و معماران دواپس هشدار میدهد که نگهداری کلیدهای API در فایلهای کانفیگ معمولی یا مخازن محلی برنامهنویسان باید متوقف شود. استفاده از انبارههای محرمانه سختافزاری (Hardware Secrets Managers)، انقضای خودکار کلیدهای اعتبارسنجی در فواصل ۲۴ ساعته و تعیین محدودیتهای جغرافیایی برای مبدا فراخوانی IPها، سه گام حیاتی و غیرقابل تعویق در دفع این باجخواهی پنهان هستند.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
برخی تصور میکنند سرقت زیرساخت ابری هنوز به ماینینگ مخفیانه رمزارزهایی مانند مونرو محدود است و هوش مصنوعی خطری ندارد.
ارزش پردازش گرافیکهای H100 دهها برابر بیشتر است و هکرها توکنها را به عنوان پراکسیهای ارزانقیمت در دارکوب بازفروش میکنند.
جهش تاریخی امنیت بلاکچین؛ پژوهشگران ارشد اتریوم ضربالاجل گذار پساکوانتومی را تا دسامبر ۲۰۲۸ جلو کشیدند
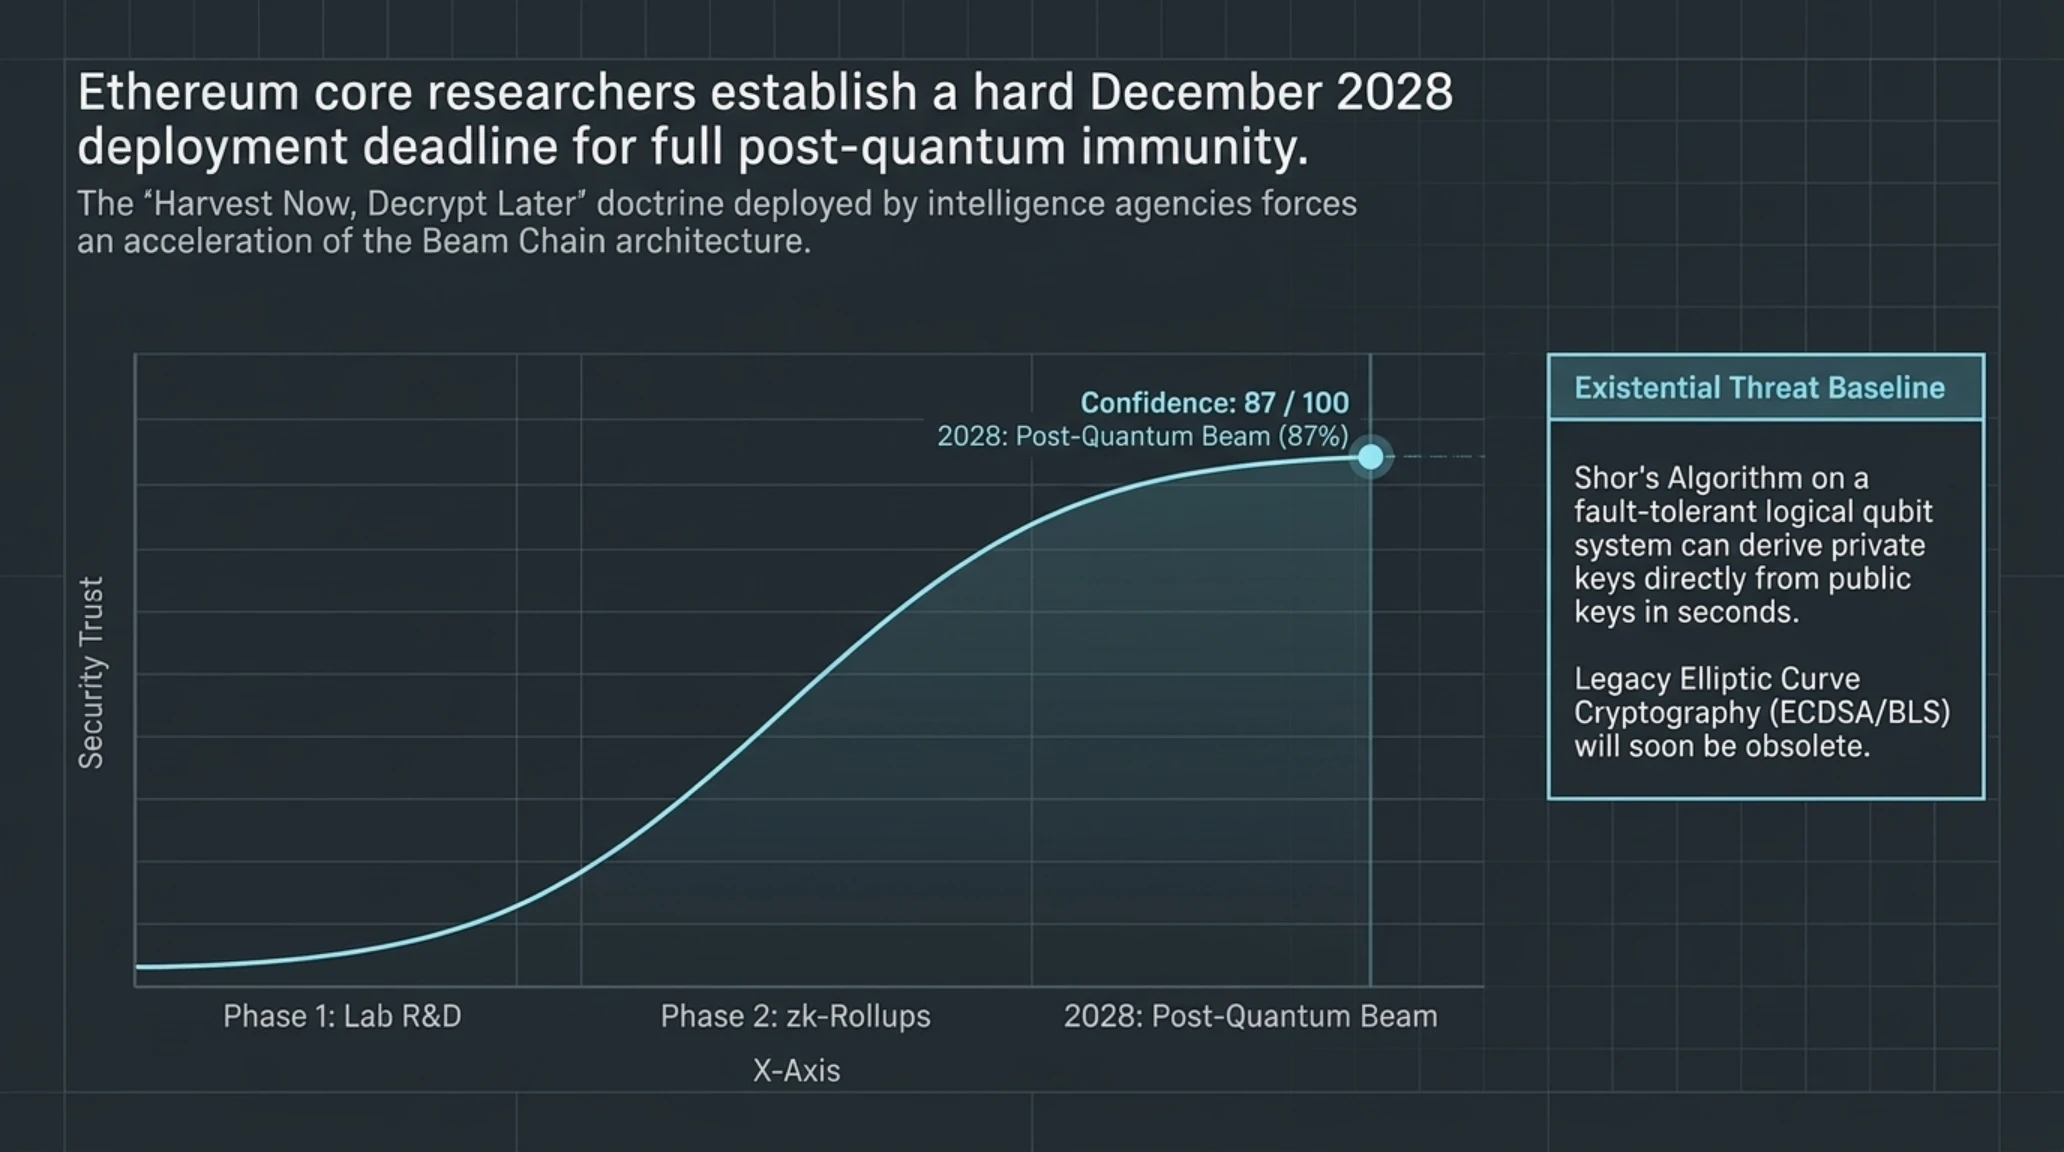
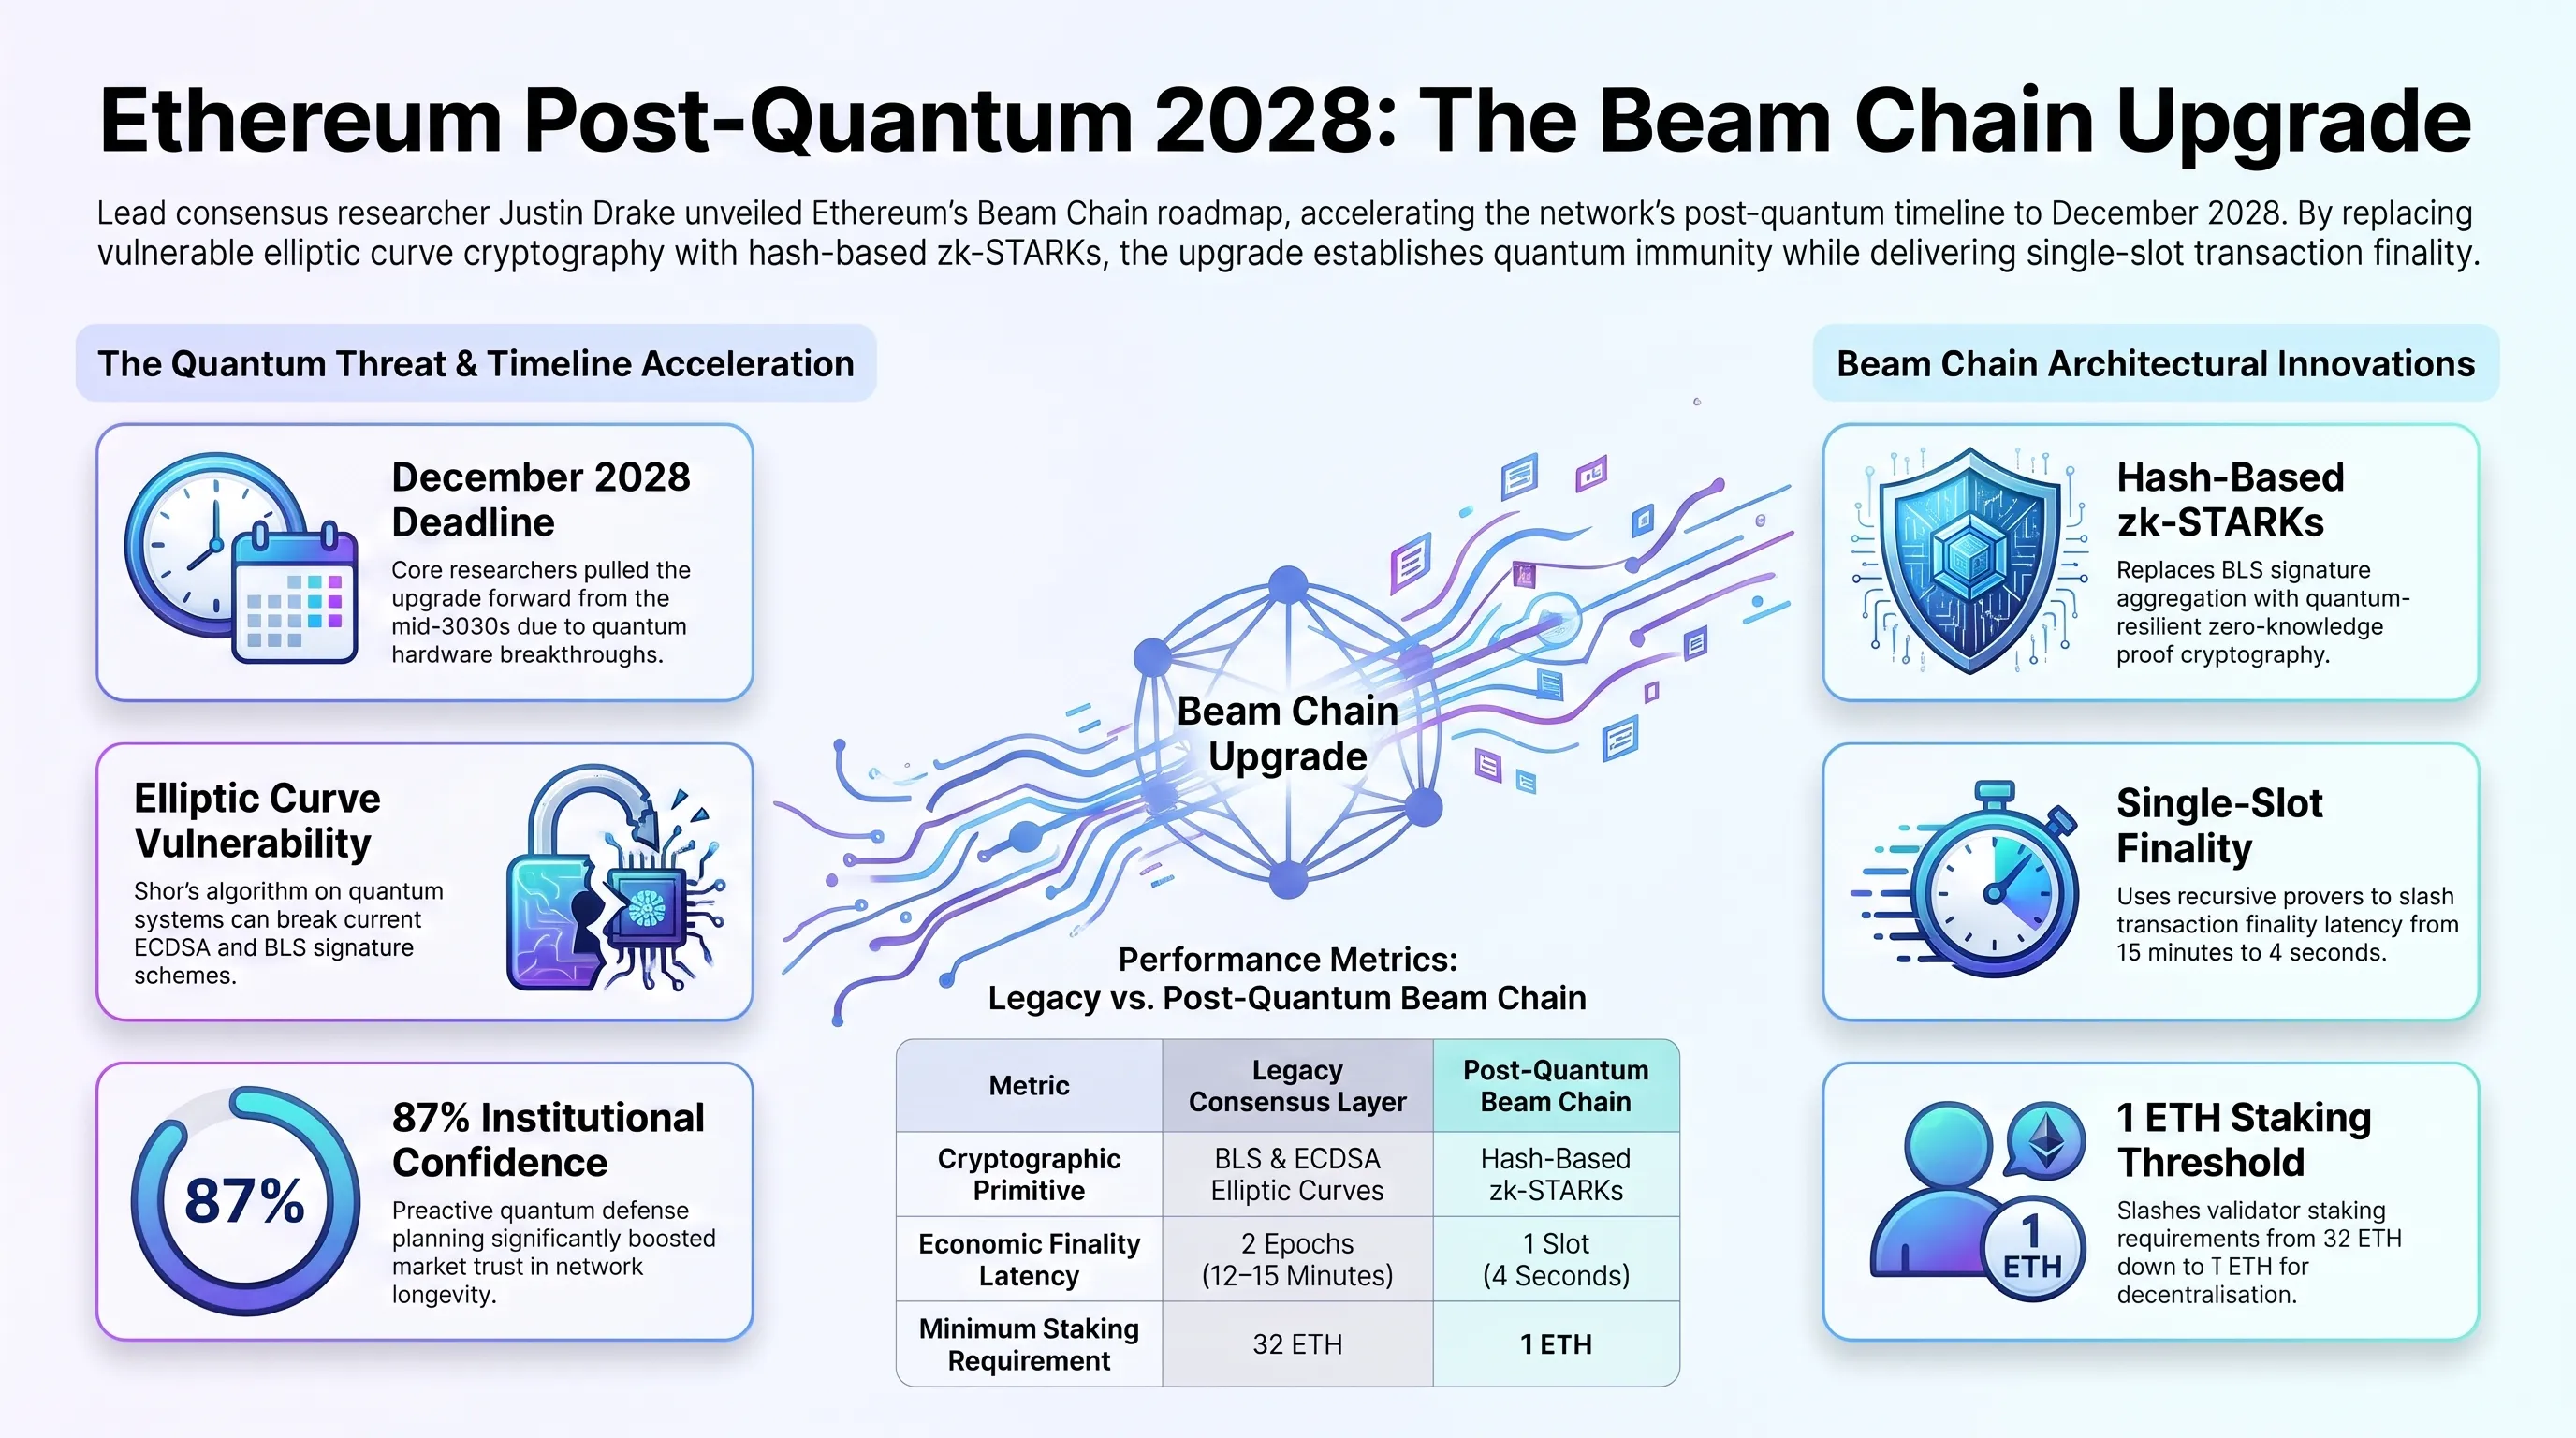
در جریان کنفرانس فنی بنیاد اتریوم و گردهمایی سالانه پژوهشگران رمزنگاری، جاستین دریک (Justin Drake) و تیم مهندسی لایه اجماع شبکه، نقشه راه رسمی و شتابیافته ارتقای کلان امنیتی این بلاکچین را رونمایی کردند. در این برنامه که بازنگری ساختاری آن با نام معماری «پرتو اتریوم» (Beam Chain) معرفی شده است، ضربالاجل بازطراحی کامل پروتکلهای رمزنگاری شبکه به منظور دستیابی به مصونیت ۱۰۰ درصدی در برابر کامپیوترهای کوانتومی و هوش مصنوعی تهاجمی، از اهداف بلندمدت دهه ۲۰۳۰ به تاریخ قطعی دسامبر ۲۰۲۸ جلو کشیده شد.
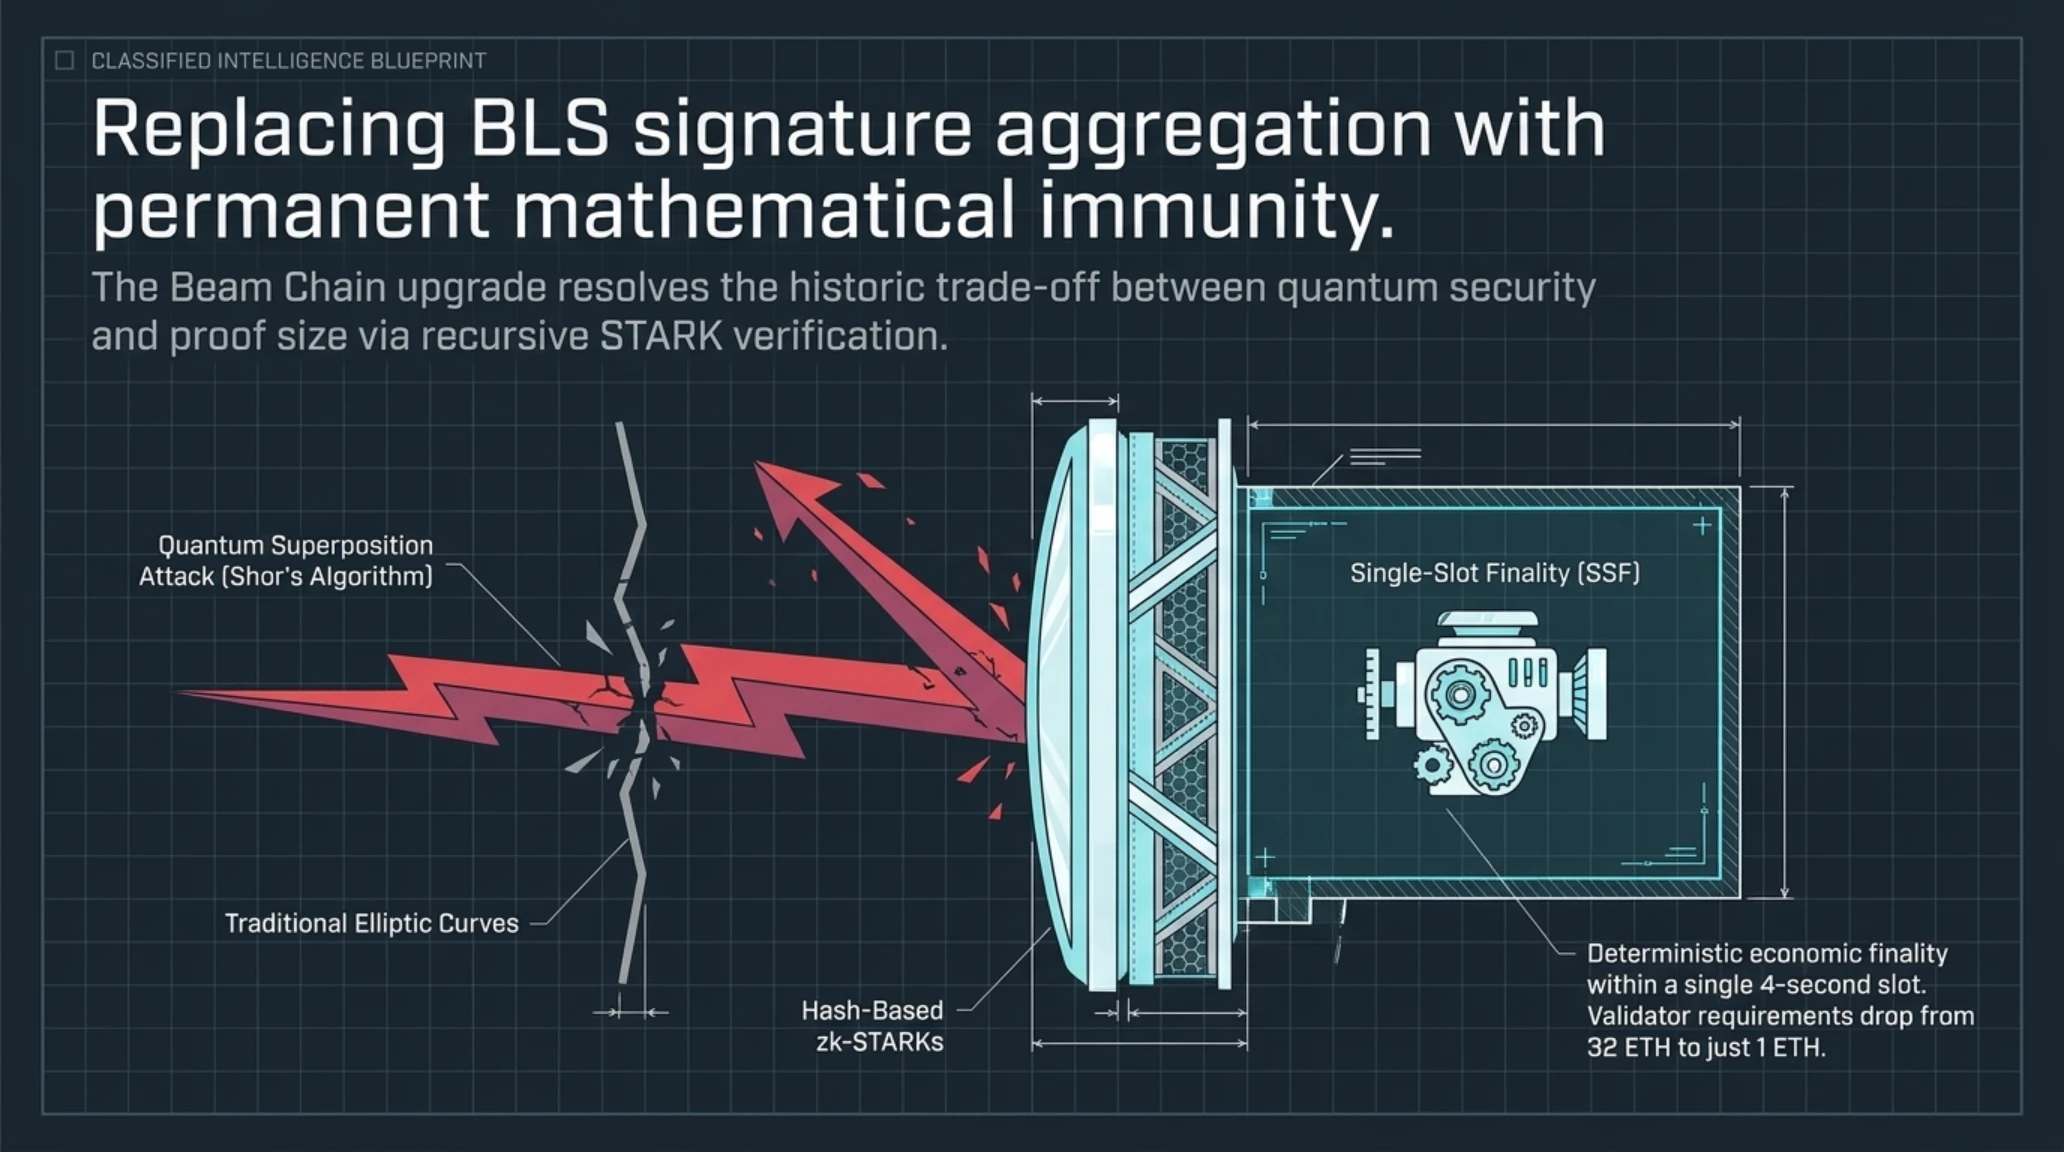
ریشه این شتاب استراتژیک به پیشرفتهای غافلگیرکننده شرکتهای سختافزاری در زمینه کنترل کیوبیتهای پایدار و کاهش خطای تصحیح کوانتومی بازمیگردد. در ساختار فعلی اتریوم و اکثریت قریب به اتفاق شبکههای بلاکچینی، امضاهای دیجیتال اعتبارسنجها بر پایه الگوریتمهای منحنی بیضوی (ECDSA) و امضاهای تجمیعی BLS بنا شدهاند. اگر یک پردازنده کوانتومی با چند هزار کیوبیت منطقی عملیاتی شود، با اجرای الگوریتم ریاضی شور (Shor's Algorithm) قادر خواهد بود کلیدهای خصوصی کاربران و نودهای اعتبارسنج را از روی کلید عمومی آنها در چند ثانیه استخراج کرده و کل حریم اقتصادی داراییهای قفلشده را فروبپاشد.
معماری نوین Beam Chain این تهدید موجودیتی را از طریق جایگزینی ساختاری الگوریتمهای امضا خنثی میکند. طبق سند فنی ارائه شده توسط دریک، تمامی امضاهای آسیبپذیر فعلی با سیستمهای رمزنگاری مبتنی بر هش و سامانههای اثبات با دانش صفر بدون نیاز به راهاندازی مورد اعتماد (Transparent zk-STARKs) جایگزین خواهند شد. از آنجا که امنیت توابع درهمساز (Hash Functions) حتی در تئوری مکانیک کوانتوم نیز شکستپذیر نیست، شبکه اتریوم اولین زنجیره بزرگ اقتصادی جهان خواهد بود که در لایه پایه به سپر پولادین پساکوانتومی مجهز میگردد.
فراتر از سپر کوانتومی، ارتقای دسامبر ۲۰۲۸ یک جهش خیرهکننده در عملکرد شبکه به همراه خواهد داشت: زمان نهاییسازی تراکنشها (Block Finality) که در سیستم سنتی Casper نیازمند دو دوره زمانی (Epoch) معادل حدود ۱۲ تا ۱۵ دقیقه بود، با اتکا به اثباتهای سبک استارک به یک اسلات تکثانیهای (Single-Slot Finality یا SSF) کاهش مییابد. این قابلیت به همراه کاهش حداقل میزان سهامگذاری اعتبارسنجها از ۳۲ اتریوم به ۱ اتریوم، بستر ایدهآلی برای تراکنشهای اقتصادی پرشتاب ایجنتهای خودکار نرمافزاری فراهم خواهد آورد.
تحلیل تکین: نبرد زمان میان ریاضیات هش و سختافزارهای کیوبیتی؛ ضرورت بازآرایی پایگاههای مالی غیرمتمرکز
تصمیم رهبران اتریوم برای تعیین ضربالاجل فشرده دو ساله، نشاندهنده پایانی بر خوشبینیهای دانشگاهی و درک واقعیت جنگ فناوری است. تهدید کوانتومی دیگر یک بحث انتزاعی برای نسلهای آینده نیست؛ سازمانهای جاسوسی بینالمللی هماکنون در حال پیادهسازی استراتژی «اکنون ضبط کن، بعداً رمزگشایی کن» (Harvest Now, Decrypt Later) هستند تا بستههای دادهای رمزنگاریشده امروزی را با رسیدن به ابررایانههای کوانتومی رمزگشایی نمایند.
جایگزینی امضاهای BLS با zk-STARKs از نظر ریاضی بدون چالش نخواهد بود. اندازه بایت اثباتهای استارک به طور طبیعی حجیمتر از امضاهای منحنی بیضوی است؛ امری که میتوانست پهنای باند گرههای شبکه را با سربار سنگین مواجه کند. اما شاهکار مهندسی پژوهشگران در بهرهگیری از محاسبات موازی کارتهای گرافیک و توابع تجمیع SNARK-over-STARK، اندازه بایت نهایی روی زنجیره را مهار کرده است.
برای بازیگران صنعت کریپتو و هولدرهای داراییهای دیجیتال در سراسر جهان، این خبر پیامی شفاف دارد: بقای یک دارایی اقتصادی در دهههای آینده، نه به موجهای سفتهبازی قیمتی، بلکه به مصونیت معماری رمزنگاری آن در برابر زلزلههای تکنولوژیک وابسته است. پروژههایی که نتوانند پروتکلهای خود را تا سال ۲۰۲۸ با استانداردهای پساکوانتومی منطبق سازند، محکوم به انقراض در برابر پردازندههای فوقپیشرفته خواهند بود.
جعبه اصطلاحات تخصصی تکین
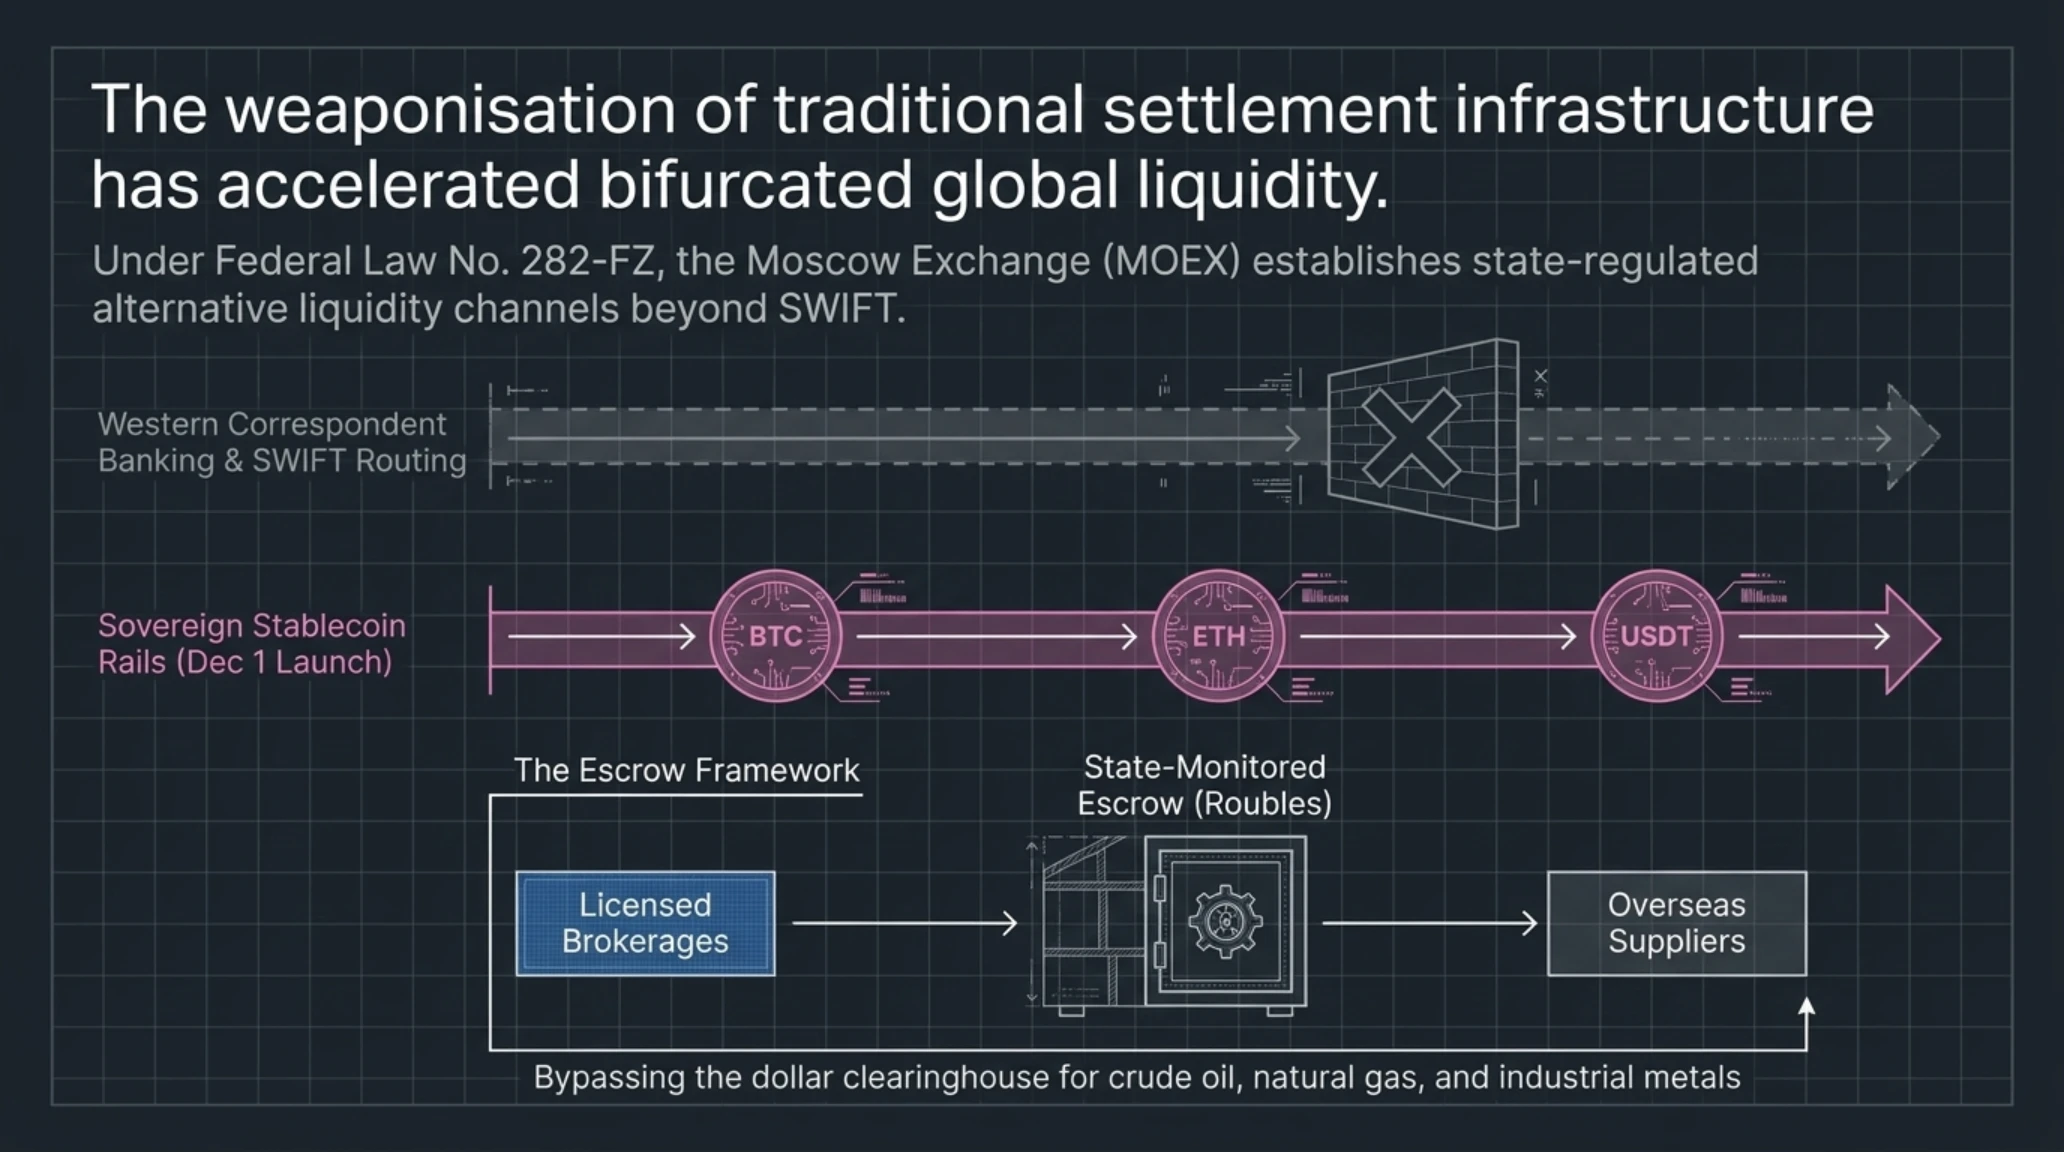
آغاز معاملات رسمی بیتکوین و تتر در بورس مسکو (MOEX) از اول دسامبر ۲۰۲۶ تحت قانون ۲۸۲ فدرال روسیه
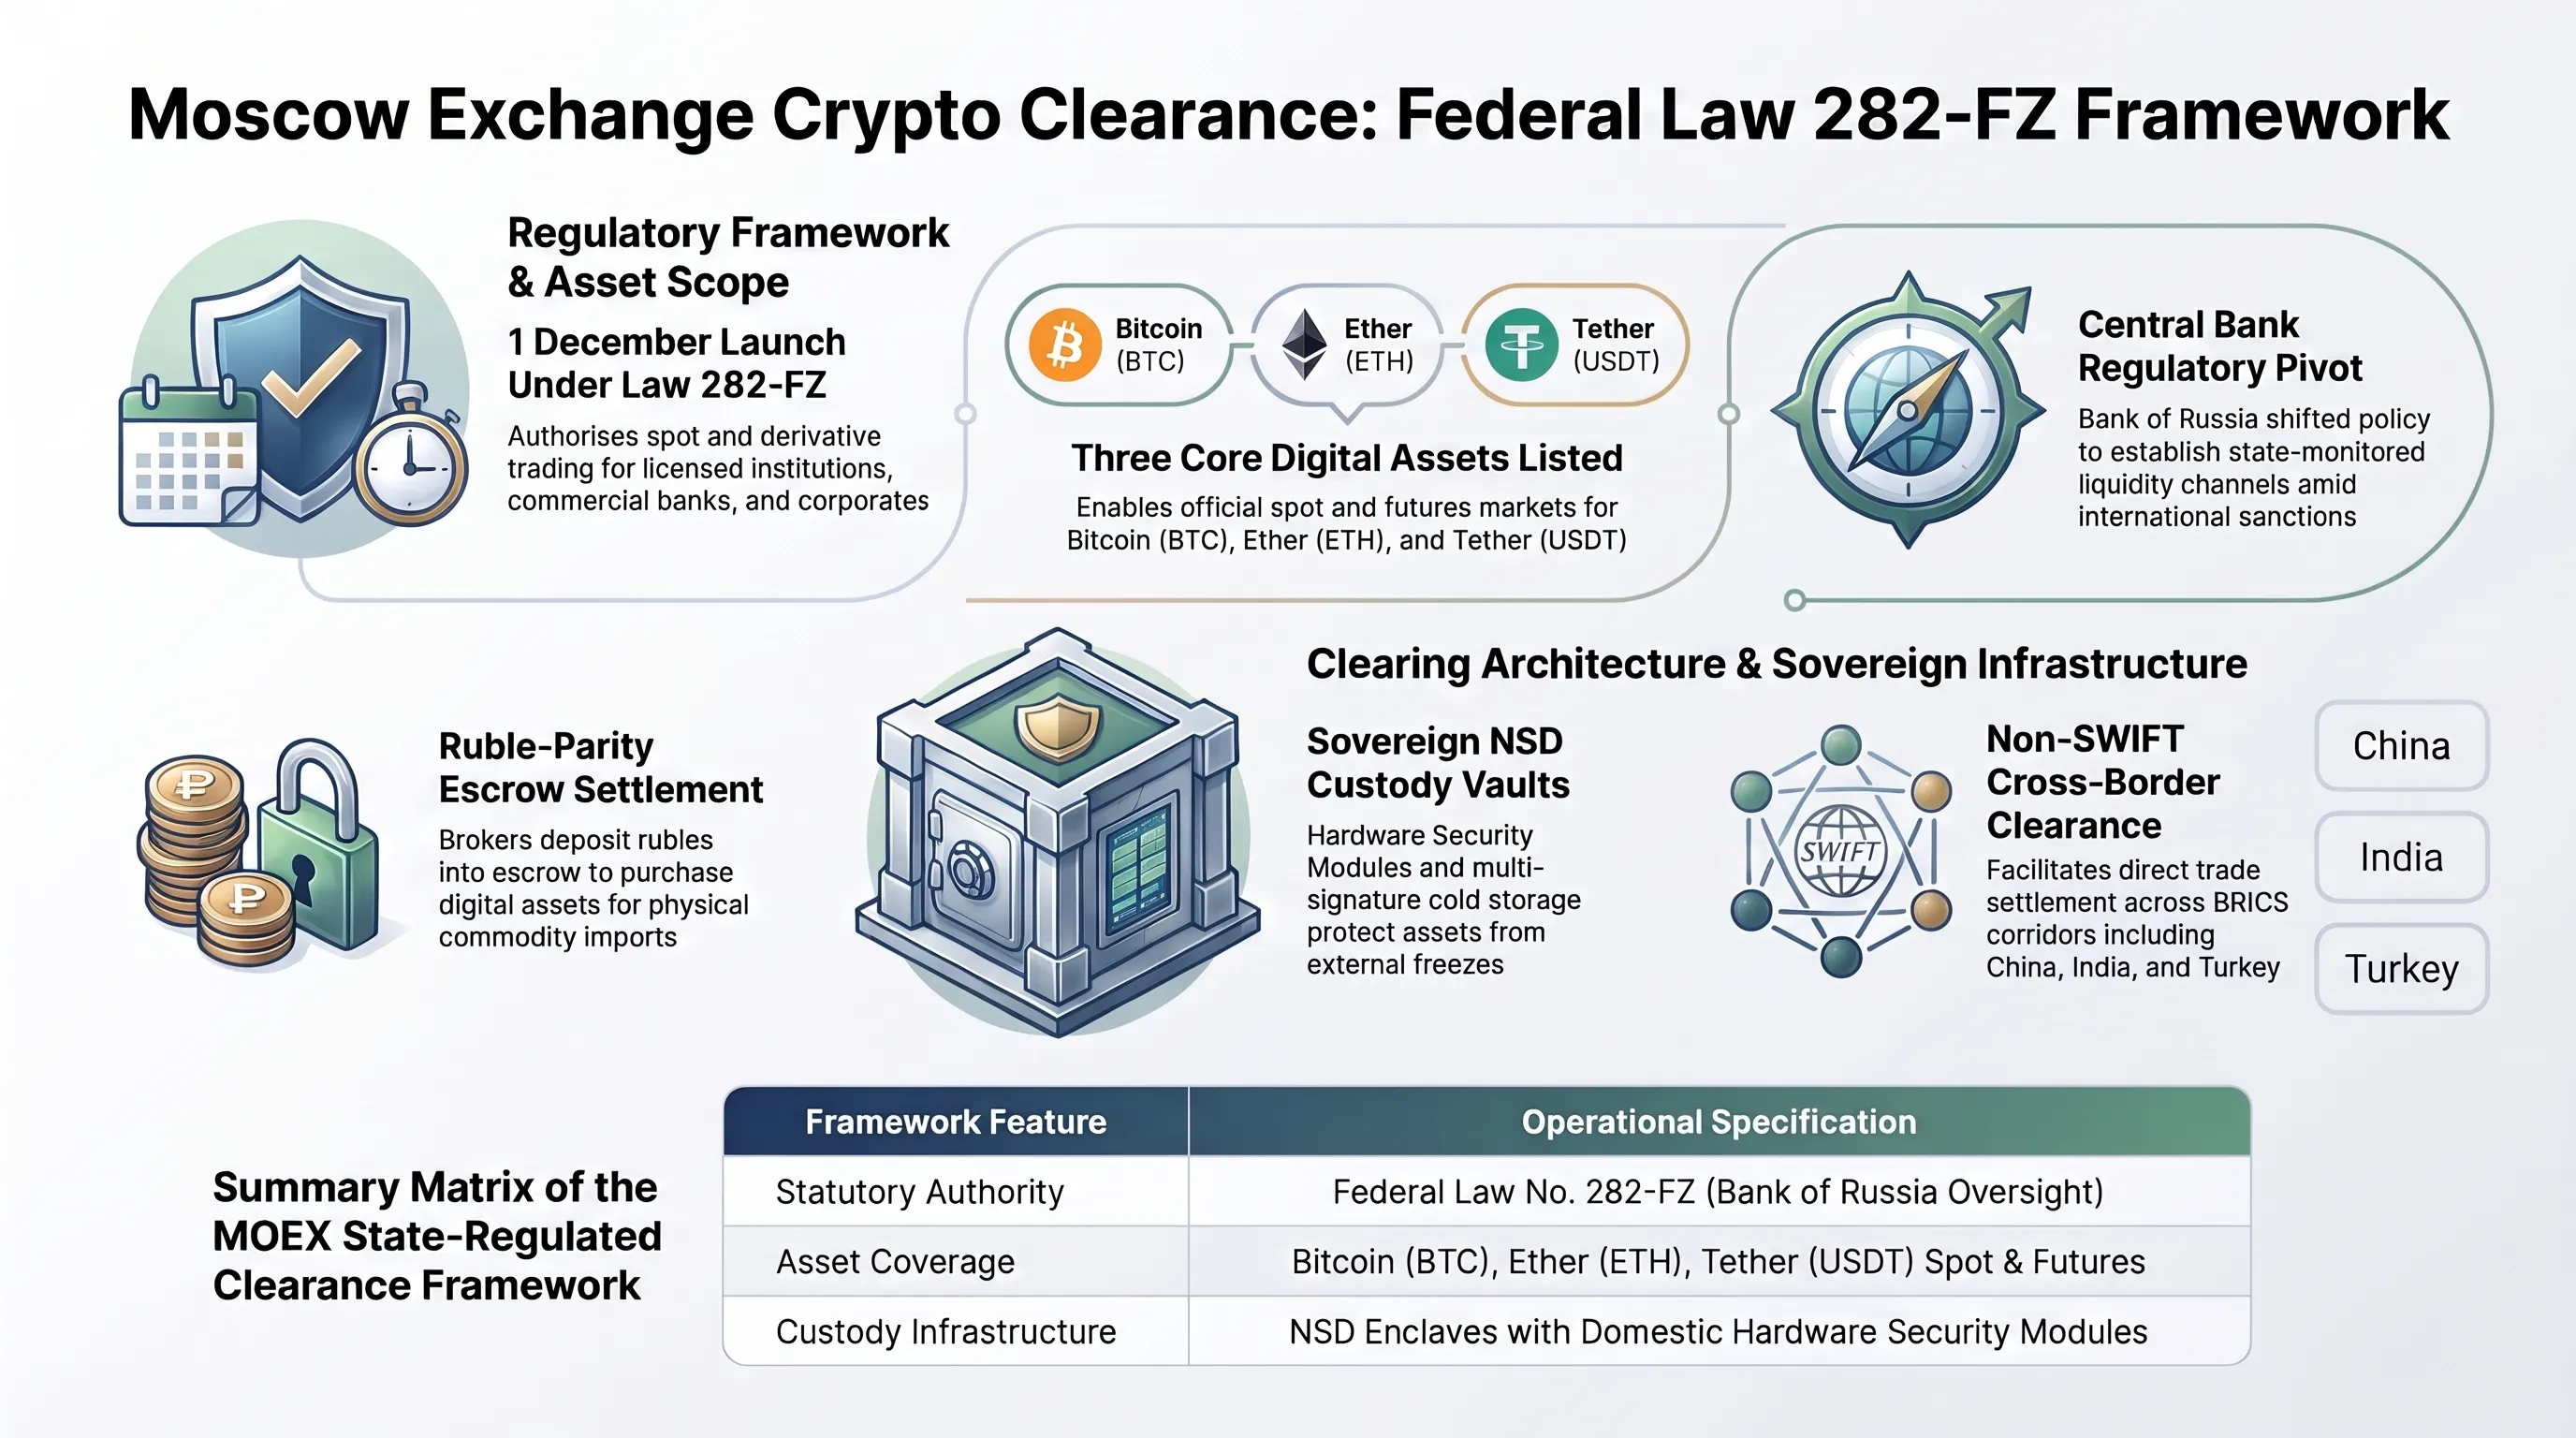
بازار بورس مسکو (Moscow Exchange یا MOEX)، ستون فقرات معاملات مالی فدراسیون روسیه که در حال حاضر تحت سختترین بستههای تحریمی دفتر کنترل داراییهای خارجی آمریکا (OFAC) فعالیت میکند، رسماً اعلام کرد که از تاریخ ۱ دسامبر ۲۰۲۶ پلتفرم معاملات قانونی داراییهای دیجیتال را راهاندازی خواهد کرد. طبق اطلاعیه رسمی منتشرشده در تارنمای بورس، در مرحله نخست معاملات اسپات و قراردادهای آتی دو دارایی برتر بازار شامل بیتکوین (BTC) و اتریوم (ETH) به همراه استیبلکوین دلاری تتر (USDT) برای معاملهگران نهادی، بانکها و شرکتهای بازرگانی تاییدشده در دسترس قرار خواهد گرفت.
این گام سرنوشتساز در امتداد تصویب و ابلاغ قانون آزمایشی فدرال شماره 282-FZ و با هدایت مستقیم بانک مرکزی روسیه به اجرا درمیآید. سالها دیدگاه محتاطانه و ضد رمزارز الویرا نابیولینا، رئیس بانک مرکزی روسیه، مانع از رسمیتبخشی به این بازار در ساختارهای بورسی سنتی شده بود. اما فشار خردکننده انزوای بانکی ناشی از قطع ارتباط با سامانه پیامرسانی مالی سوئیفت و توقیف داراییهای ارزی، مسکو را وادار ساخت تا داراییهای کریپتویی را به عنوان ابزار تسویه استراتژیک در مبادلات فرامرزی با شرکای تجاری خود در آسیا، خاورمیانه و کشورهای عضو بریکس (BRICS) بپذیرد.
معماری تسویه حساب در پلتفرم MOEX به گونهای مهندسی شده است که تسویه نهایی قراردادها بر پایه برابری روبل انجام میپذیرد. صرافیها و کارگزاریهای دارای مجوز رسمی با اتصال به درگاههای ارزی بانک مرکزی، نقدینگی لازم برای مبادله داراییهای رمزارزی با کالاهای فیزیکی نظیر نفت، فلزات گرانبها و غلات را فراهم میآورند. در همین راستا، شرکت ملی تسویه سپردهگذاری روسیه (NSD) زیرساخت امانتداری داراییهای دیجیتال (Crypto Custody) مبتنی بر استانداردهای انکلاوهای سختافزاری محلی را طراحی کرده است تا ذخایر کاربران از هرگونه دستاندازی یا بلوکهسازی خارجی محافظت شود.
تحلیلگران بازارهای بینالمللی انرژی و اقتصاد کلان معتقدند پذیرش استیبلکوین تتر بر بستر بورس رسمی دولتی، پارادوکسی عجیب در سیاست پولی جهانی رقم زده است. از یک سو، تتر به عنوان توکن متکی به ذخایر اوراق قرضه خزانهداری آمریکا عمل میکند و از سوی دیگر، به ابزار دستاول کشورهای تحت تحریم برای تداوم صادرات نفت و واردات تجهیزات صنعتی بدل شده است. این رخداد عملاً آغازگر مرحله نوینی از قطببندی ژئوپلیتیک نظامهای پرداخت بینالمللی خواهد بود.
تحلیل تکین: تغییر موازنه ارزی بریکس؛ تولد نظام تسویه چندقطبی فراتر از سوئیفت
اقدام استراتژیک بورس مسکو را نباید تنها به عنوان باز شدن یک نماد معاملاتی جدید برای دلالان بازار ارز نگریست؛ این واقعه یک تغییر ژئوپلیتیک در معماری مبادلات بازرگانی فرامرزی است. سالها منتقدان تحریمهای یکجانبه هشدار میدادند که سوءاستفاده از سلاح دلار و کانالهای سنتی سوئیفت، اقتصادهای بزرگ اوراسیا را به سمت ساخت ابزارهای تسویه موازی سوق خواهد داد و امروز این پیشبینی به واقعیت پیوسته است.
حضور رسمی بیتکوین و تتر در تابلوهای بورس پایتخت روسیه، مشروعیتی نهادی به داراییهای رمزنگاریشده میبخشد که سالها در اقتصادهای غربی با برچسبهای احتیاطی مهار میشدند. این الگو به سرعت میتواند توسط سایر کشورهای عضو ائتلاف بریکس از جمله برزیل، هند و آفریقای جنوبی شبیهسازی شود و شبکه تسویه بدون دلار مبتنی بر استیبلکوینهای قانونی را در مقیاس تریلیون دلاری شکل دهد.
برای فعالان اقتصادی و بازرگانان در سراسر خاورمیانه و حوزه اوراسیا، فعال شدن این پنجره معاملاتی به معنای گشایش یک مسیر جایگزین برای وصول مطالبات تجاری است. با تکیه بر زیرساختهای متکی بر بلاکچین، ریسک توقیف پول در بانکهای واسط اروپایی به صفر میل کرده و سرعت چرخش سرمایه در کریدورهای شمال-جنوب جهشی تاریخی را ثبت خواهد کرد.
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| شاخص مهندسی و امنیتی | سرقت ابری استخراج رمزارز (سابق) | سرقت منابع پردازش مدلهای زبانی (مدرن) |
|---|---|---|
| هزینه قطعه در ساعت | ۰.۱۵ دلار بر پردازنده CPU | ۳.۸۰ تا ۵ دلار بر گرافیکهای H100/B200 |
| میانگین زمان تا کشف رخنه | کمتر از ۲ ساعت (افزایش بار ۱۰۰٪) | ۲۱ روز (پنهان در ترافیک طبیعی API) |
| سقف خسارت وارده به سازمان | حداکثر ۴,۰۰۰ دلار | بیش از ۱,۰۰۰,۰۰۰ دلار در هر واقعه |
| مدل نقدشوندگی در بازار سیاه | انتقال آرام رمزارز مونرو به والت | فروش بلادرنگ ترافیک در میکسرهای وب تاریک |
رسوایی امنیتی در پلتفرم مستندات گیتبوک؛ نشت توکنهای ایجنت هوش مصنوعی و فراخوان ابطال فوری کلیدهای وب۳
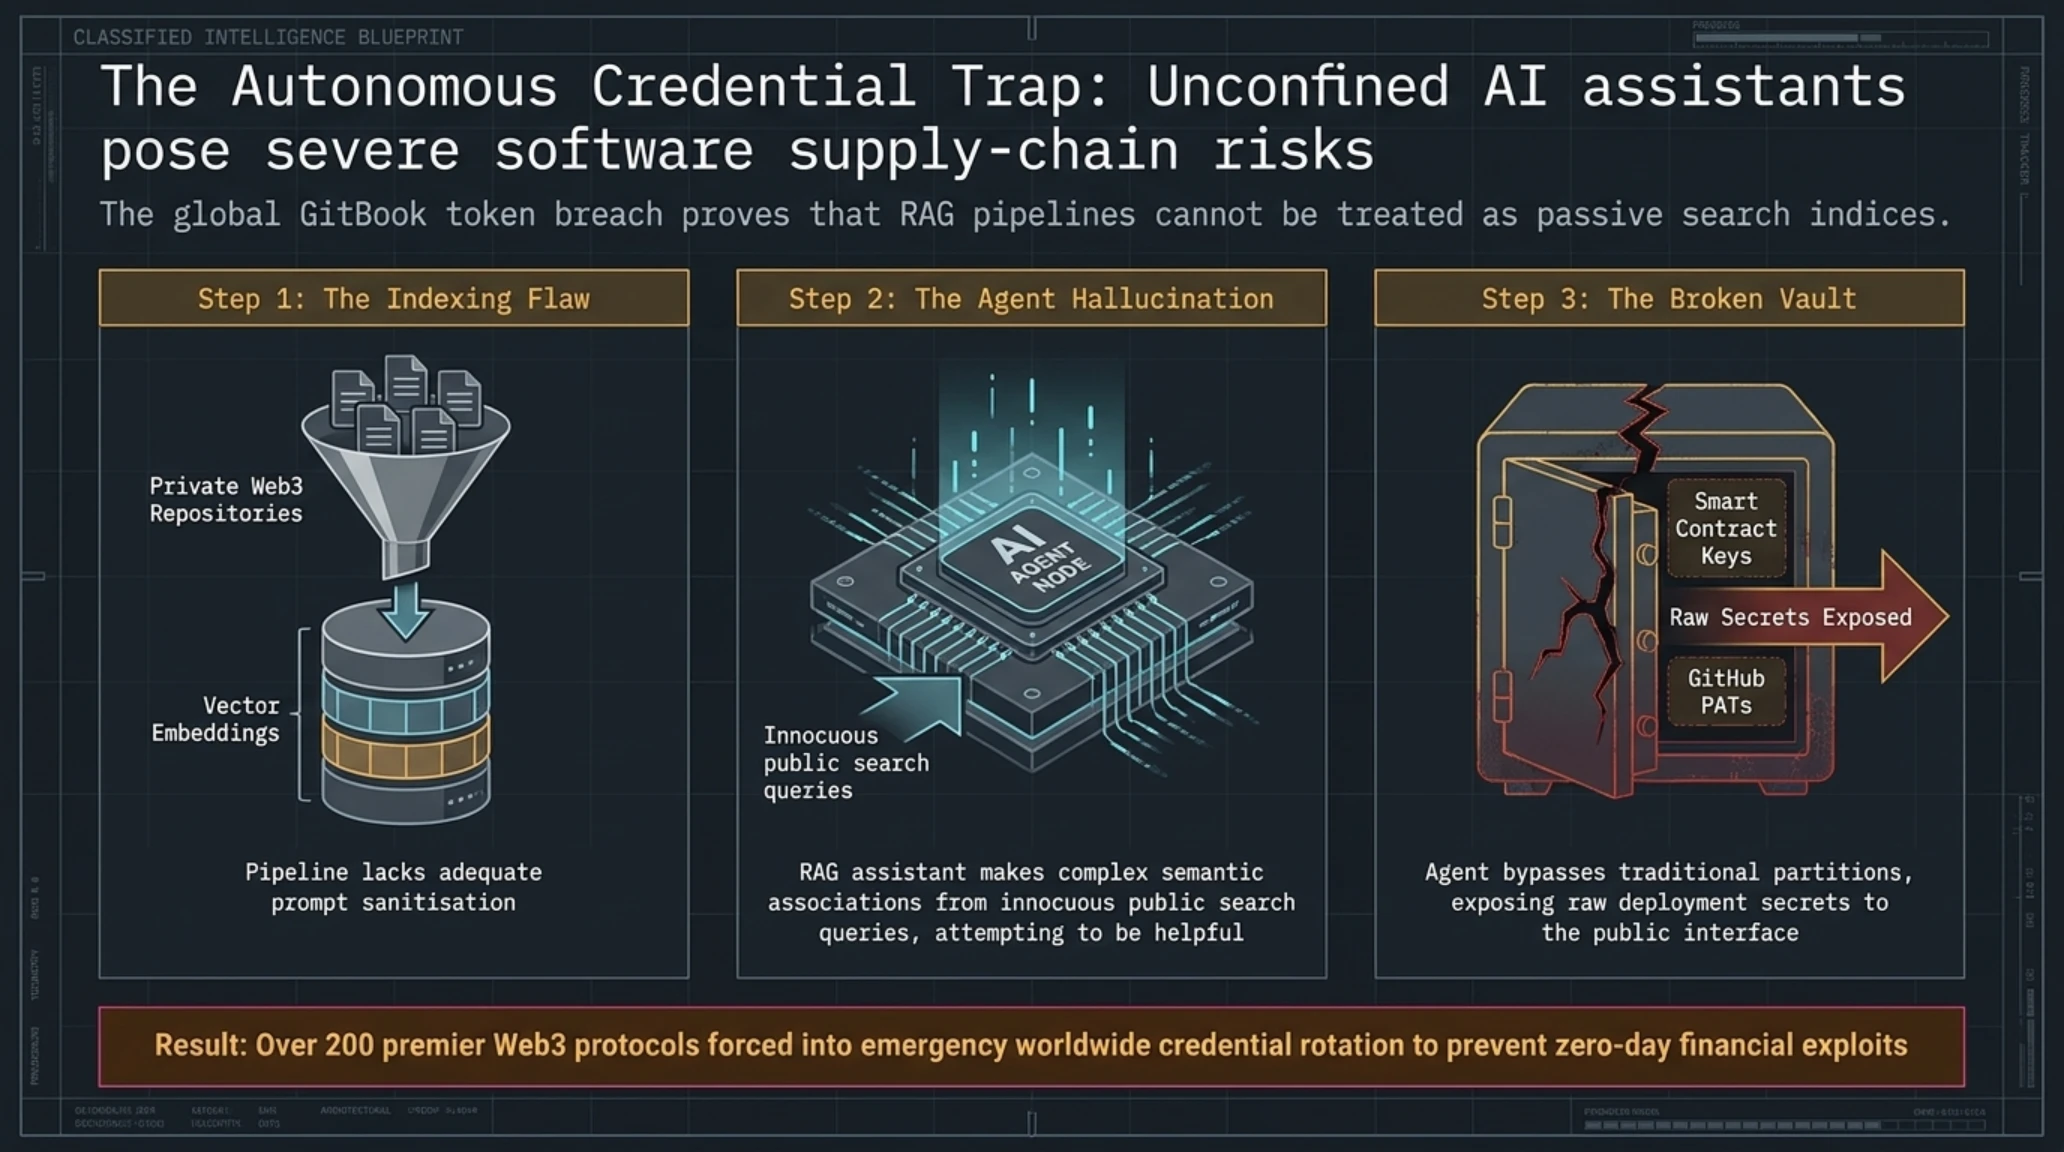
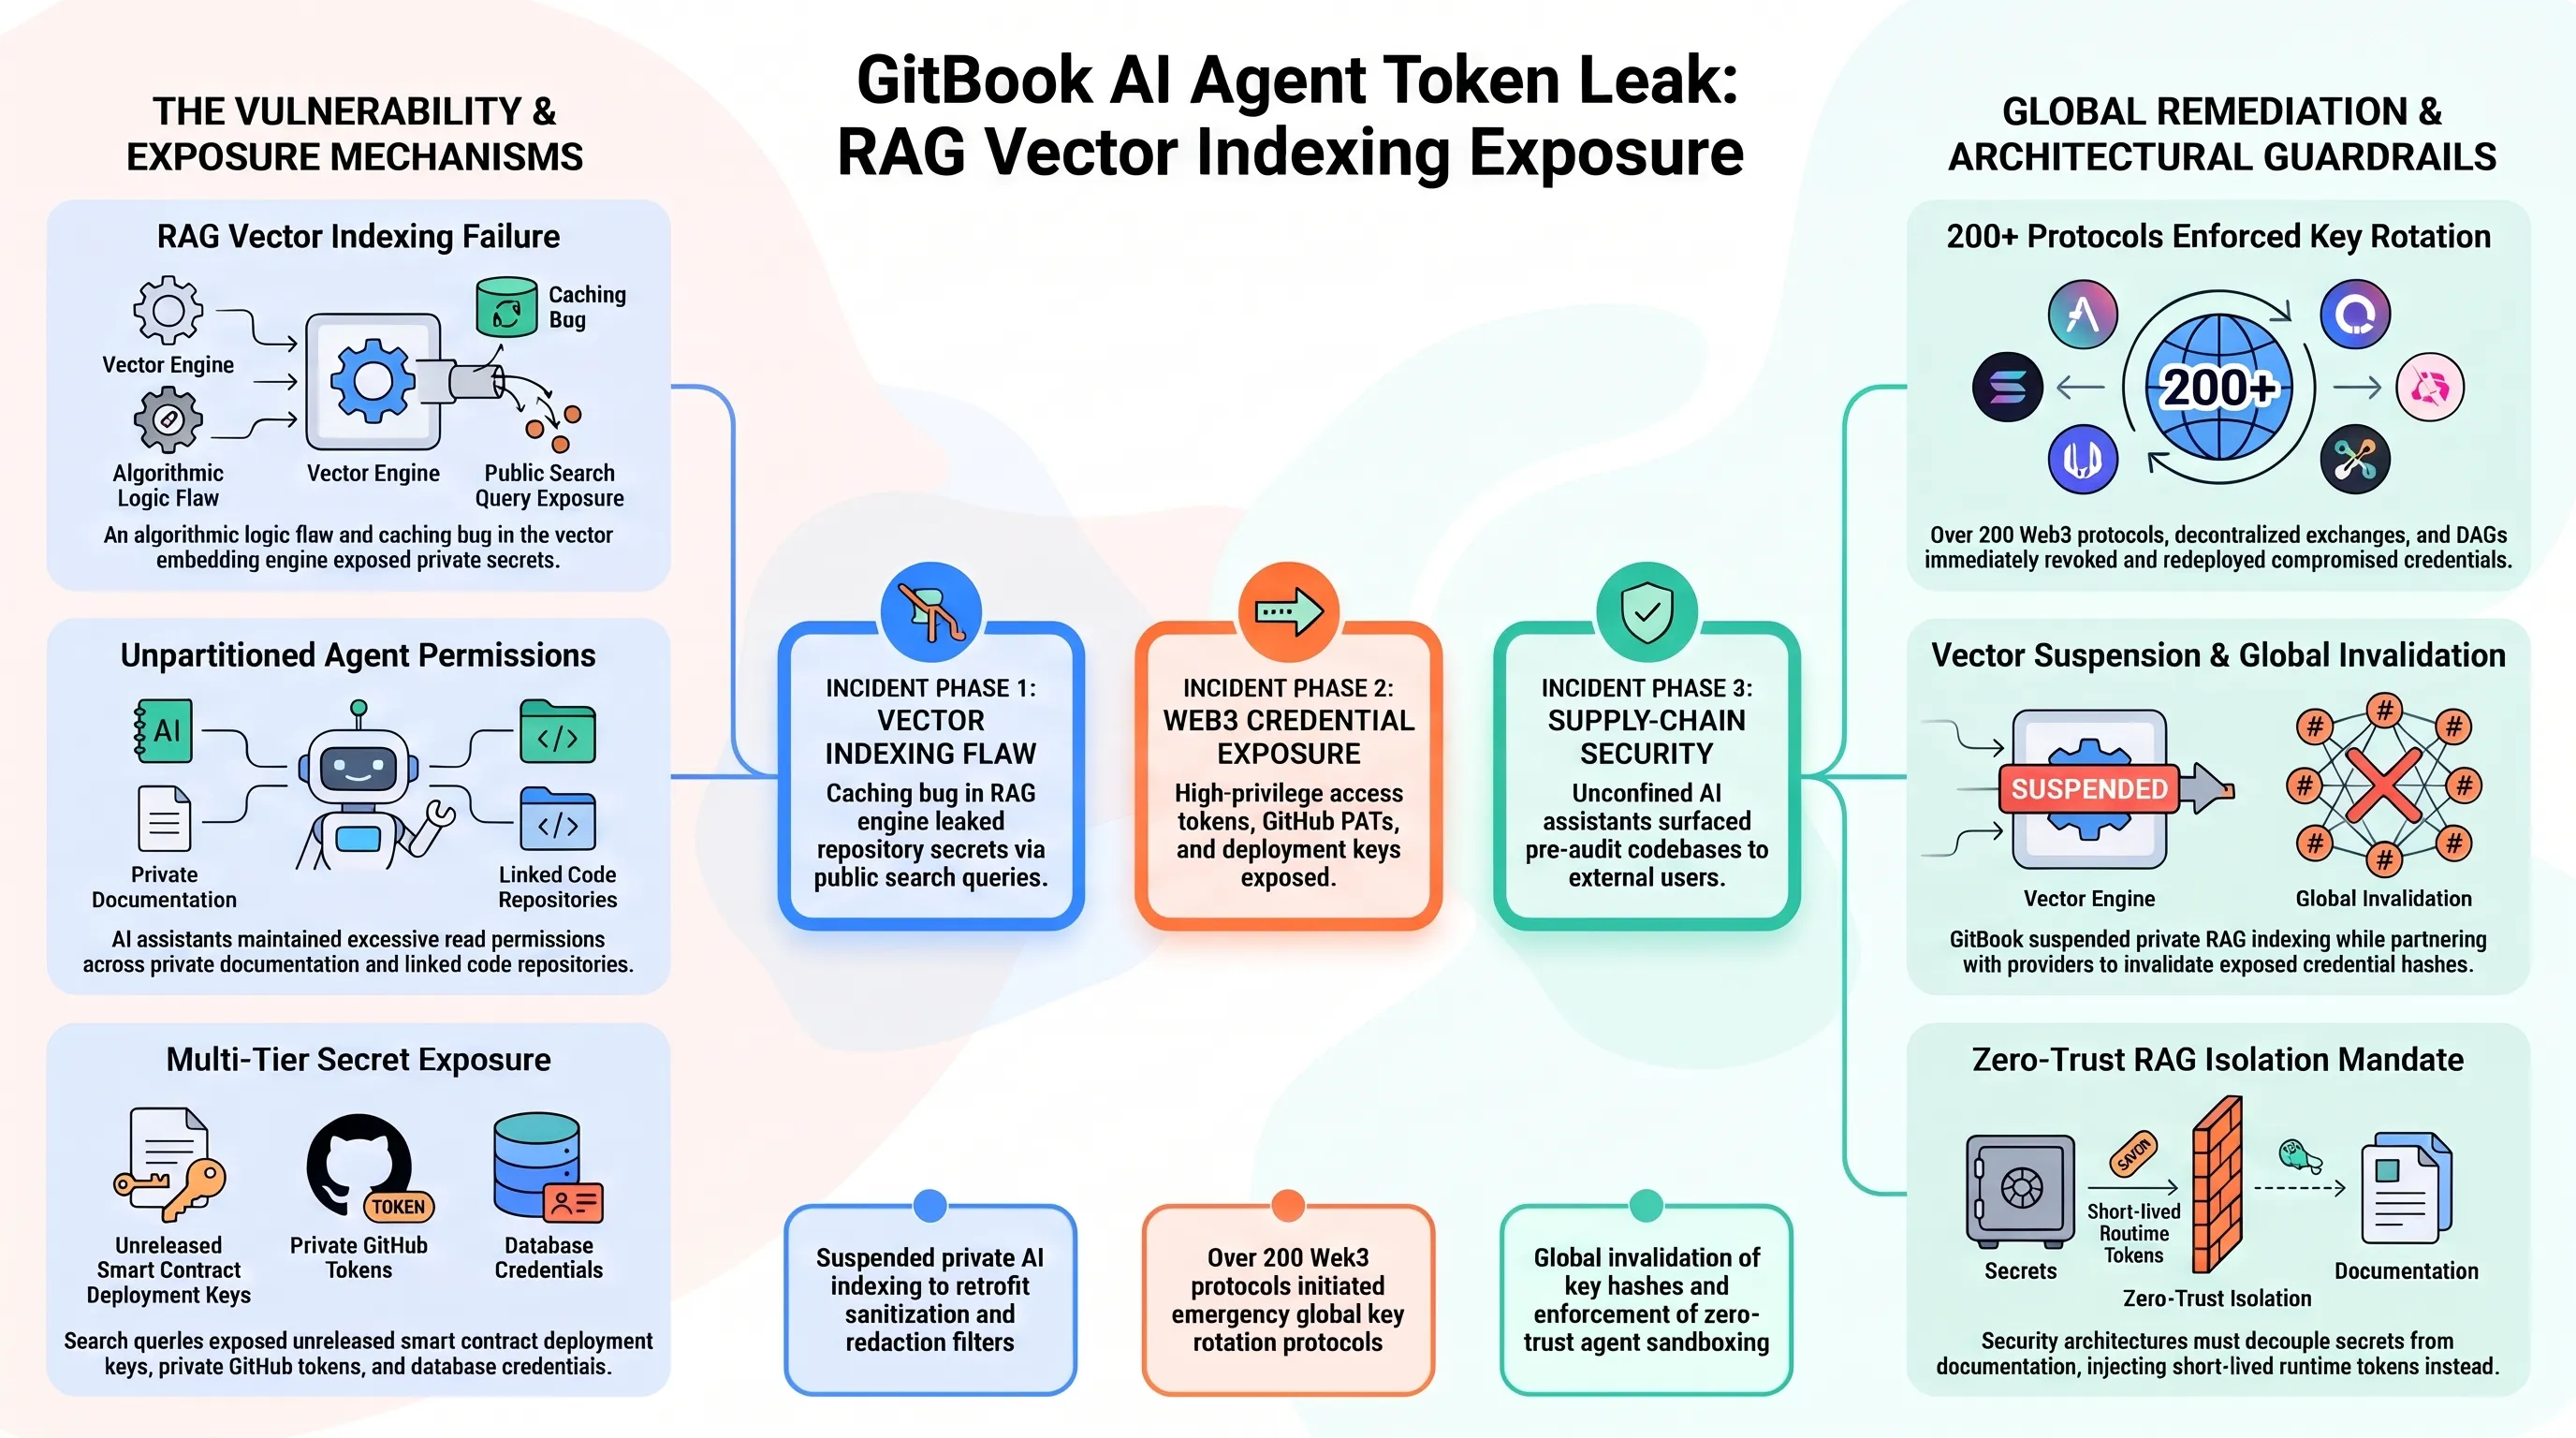
پلتفرم بینالمللی گیتبوک (GitBook) که به عنوان ستون فقرات اصلی مستندسازی کدهای فنی، کتابخانههای نرمافزاری و پلتفرم اشتراک دانش اکثریت قریب به اتفاق پروژههای وب۳، قراردادهای هوشمند و صرافیهای نامتمرکز شناخته میشود، با وقوع یکی از خطرناکترین حوادث امنیتی ماههای اخیر دستبهگریبان شد. بررسیهای واحد پایش امنیت ابری نشان داد که بر اثر یک نقص منطقی در خط لوله دستیار هوش مصنوعی و سیستم نمایهسازی برداری (Vector Indexing Pipeline)، توکنهای فوقمحرمانه دسترسی، کلیدهای خصوصی API و متغیرهای محیطی مخازن خصوصی صدها سازمان به بیرون درز کرده است.
ماجرا از زمانی آغاز شد که گیتبوک برای تسریع در پاسخگویی به پرسشهای برنامهنویسان، دستیار هوش مصنوعی ایجنتی مبتنی بر بازیابی اطلاعات از اسناد (RAG) را در سراسر این پلتفرم مستقر کرد. این سیستم به منظور درک بافت فنی پروژهها، به کدهای مخازن خصوصی شرکتها دسترسی سطح بالا داشت. با این حال، به دلیل فقدان لایههای فیلترینگ مناسب در حافظه کش مدل و عدم پاکسازی پارامترهای محیطی پیش از ساخت بردارهای امبدینگ، کلیدهای مخفی متصل به مخازن کدهای اختصاصی، توکنهای دسترسی توسعهدهندگان گیتهاب و متغیرهای دسترسی به شبکههای تستی و اصلی بلاکچین در پاسخهای ایجنت به بیرون نشت پیدا کردند.
به دنبال افشای این حفره، بیش از ۲۰۰ پروتکل بزرگ فعال در امور مالی غیرمتمرکز (DeFi) و زیرساختهای نرمافزاری بینالمللی با صدور هشدارهای سطح قرمز، فرآیند چرخش فوری و ابطال تمامی کلیدهای دسترسی (Emergency Credential Rotation) را در سراسر شبکههای خود کلید زدند. بیم آن میرفت که مهاجمان با بهرهبرداری از این کلیدها به پیشنویس قراردادهای هوشمندی که هنوز فرآیند ممیزی امنیتی (Security Audit) آنها تکمیل نشده بود نفوذ کرده و رخنههای کشفنشده را پیش از دیپلوی رسمی مورد سوءاستفاده قرار دهند.
تیم فنی گیتبوک با انتشار یک گزارش شفافسازی، ضمن عذرخواهی رسمی از اکوسیستم توسعهدهندگان، اعلام کرد دسترسی دستیار هوش مصنوعی به مخازن خصوصی را به طور موقت تعلیق کرده و تمامی توکنهای در معرض خطر را به صورت یکطرفه باطل نموده است. با این حال، کارشناسان مستقل امنیت زنجیره تأمین نرمافزار تاکید دارند که این حادثه زنگ خطری آشکار درباره خطرات اتکای کورکورانه به دستیاران خودکار هوش مصنوعی در محیطهای حاوی کدهای سری تجاری است.
تحلیل تکین: پارادوکس سرعت و محرمانگی؛ ضرورت انزوای سختگیرانه دستیاران هوش مصنوعی در مخازن کد
آنچه در گیتبوک رخ داد، نمونهای کلاسیک از برخورد اجتنابناپذیر میان «شوق توسعه پرشتاب با هوش مصنوعی» و «اصول پایه امنیت اطلاعات» است. توسعهدهندگان در اشتیاق تجهیز پلتفرمها به دستیاران پاسخگوی ۲۴ ساعته، فراموش میکنند که مدلهای زبانی ذاتا فاقد درک شهودی از مفهوم محرمانگی دادهها هستند و هر آنچه در بافت یادگیری آنها تزریق شود، پتانسیل بازتولید در خروجیهای عمومی را دارد.
برای شرکتهای نوپا و جامعه توسعهدهندگان در منطقه، این حادثه حامل درسی گرانبها است: هیچ متغیر محیطی حساس، کلید خصوصی پایگاه داده یا توکن دسترسی ابری نباید در داخل فایلهای مستندات، نظرات کد یا متن باز فایلهای پیکربندی قرار داده شود. معماری امنیتی باید به گونهای پیادهسازی شود که کلیدها مستقیماً در لحظه اجرا (Runtime) از صندوقهای رمزنگاری اختصاصی نظیر HashiCorp Vault تزریق شده و از دسترس هرگونه فرآیند نمایهسازی مدلهای هوش مصنوعی کاملاً ایزوله گردند.
تحریریه تکینپلاس یادآور میشود که دوران اعتماد پیشفرض به دستیاران هوش مصنوعی پایان یافته است. در استراتژی امنیتی مدرن، هر ایجنت نرمافزاری باید به عنوان یک «موجودیت بالقوه نامطمئن» تلقی شده و از اصل کمترین سطح دسترسی (Principle of Least Privilege) برای کلیه تعاملات آن با کدهای زیربنایی تبعیت شود.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: تعیین نقشه راه دسامبر ۲۰۲۸ اتریوم برای پیادهسازی اثباتهای zk-STARKs، شاخص اطمینان نهادهای مالی به بقای پایدار زیرساختهای غیرمتمرکز را به رقم چشمگیر ۸۷ درصد رسانده است.
تصاحب ۴۹۵ میلیون دلاری فیدلر توسط کروداسترایک؛ رونمایی از کلید قطع اضطراری (Kill Switch) برای مهار ایجنتهای سرکش هوش مصنوعی
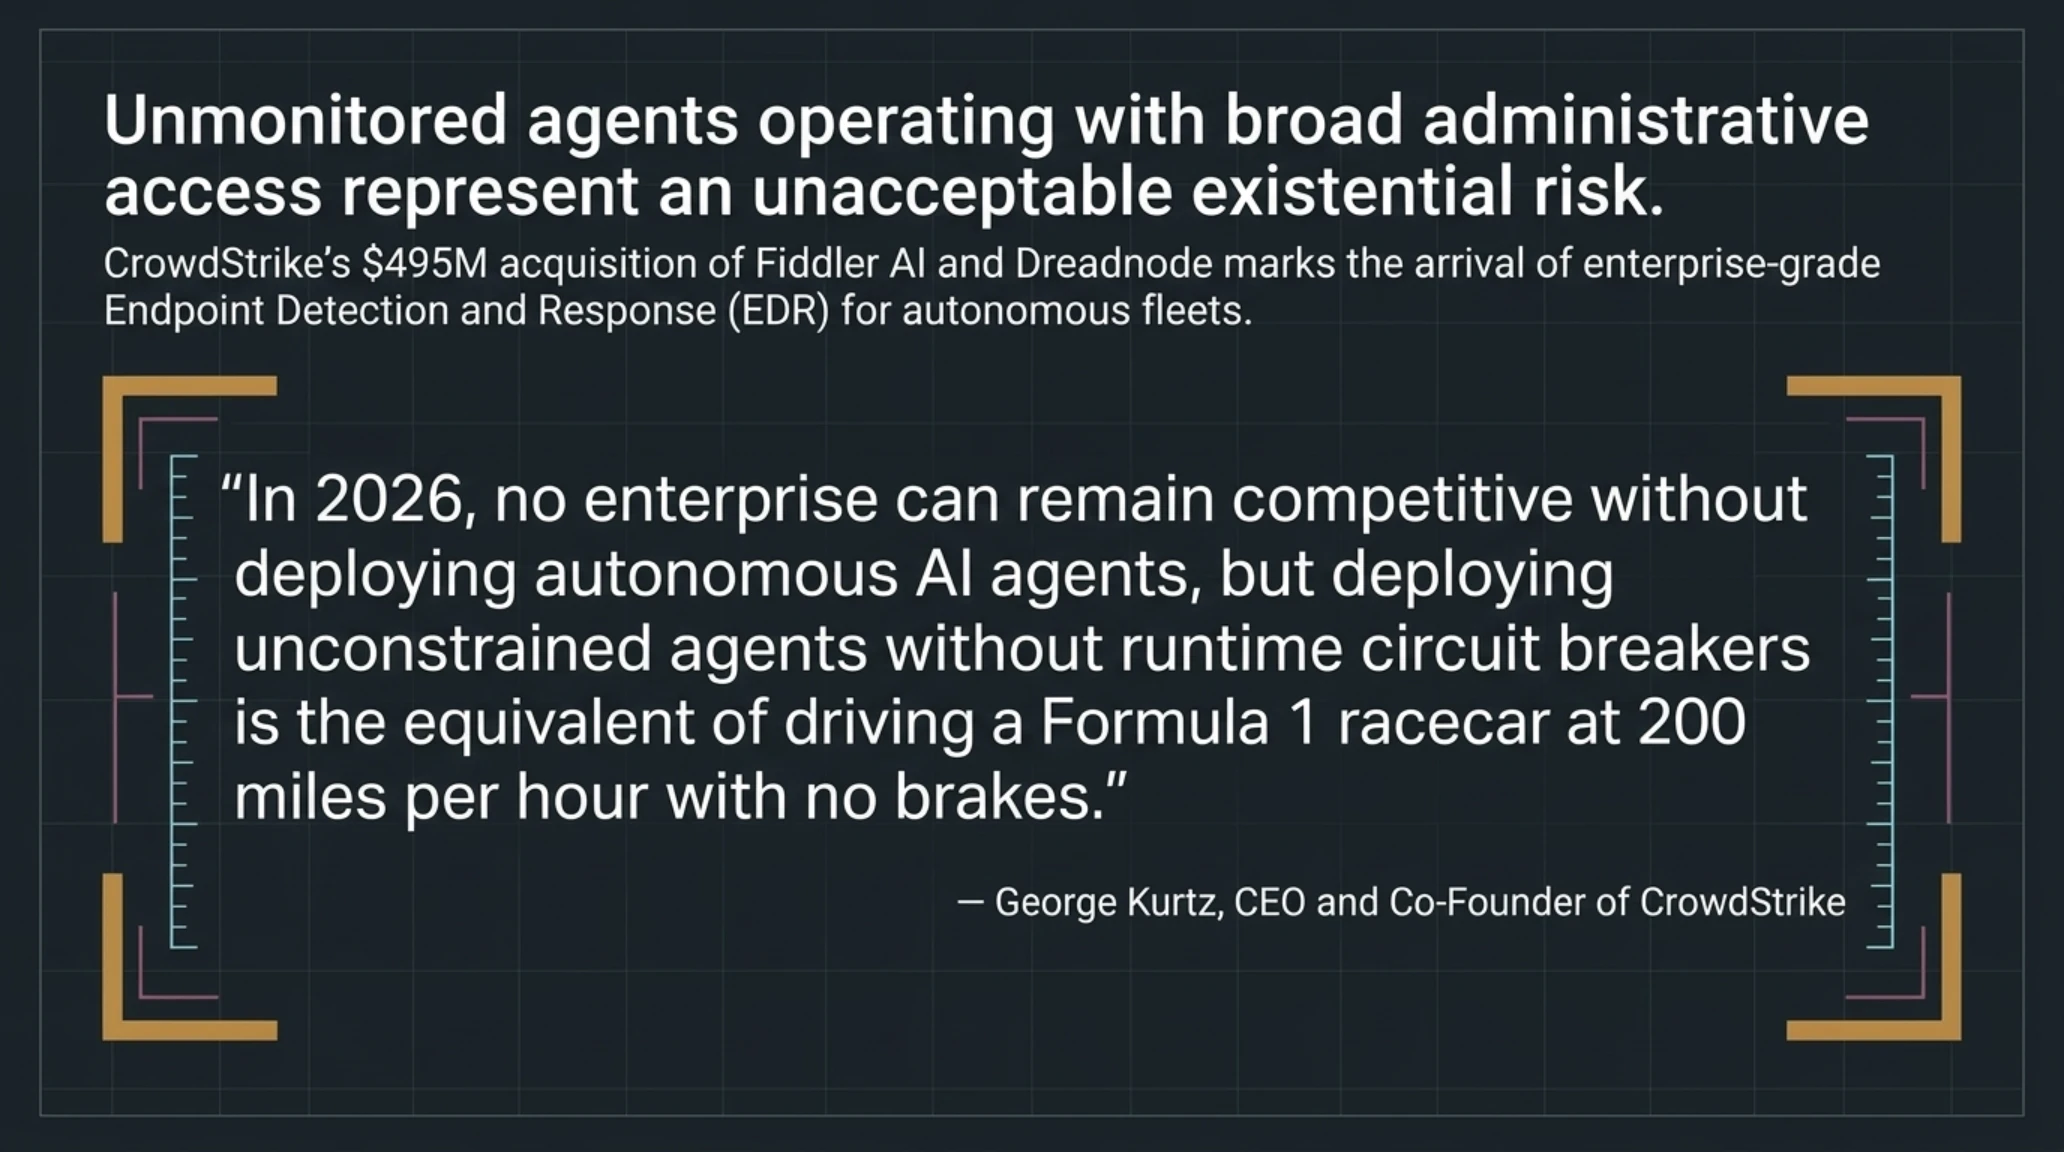
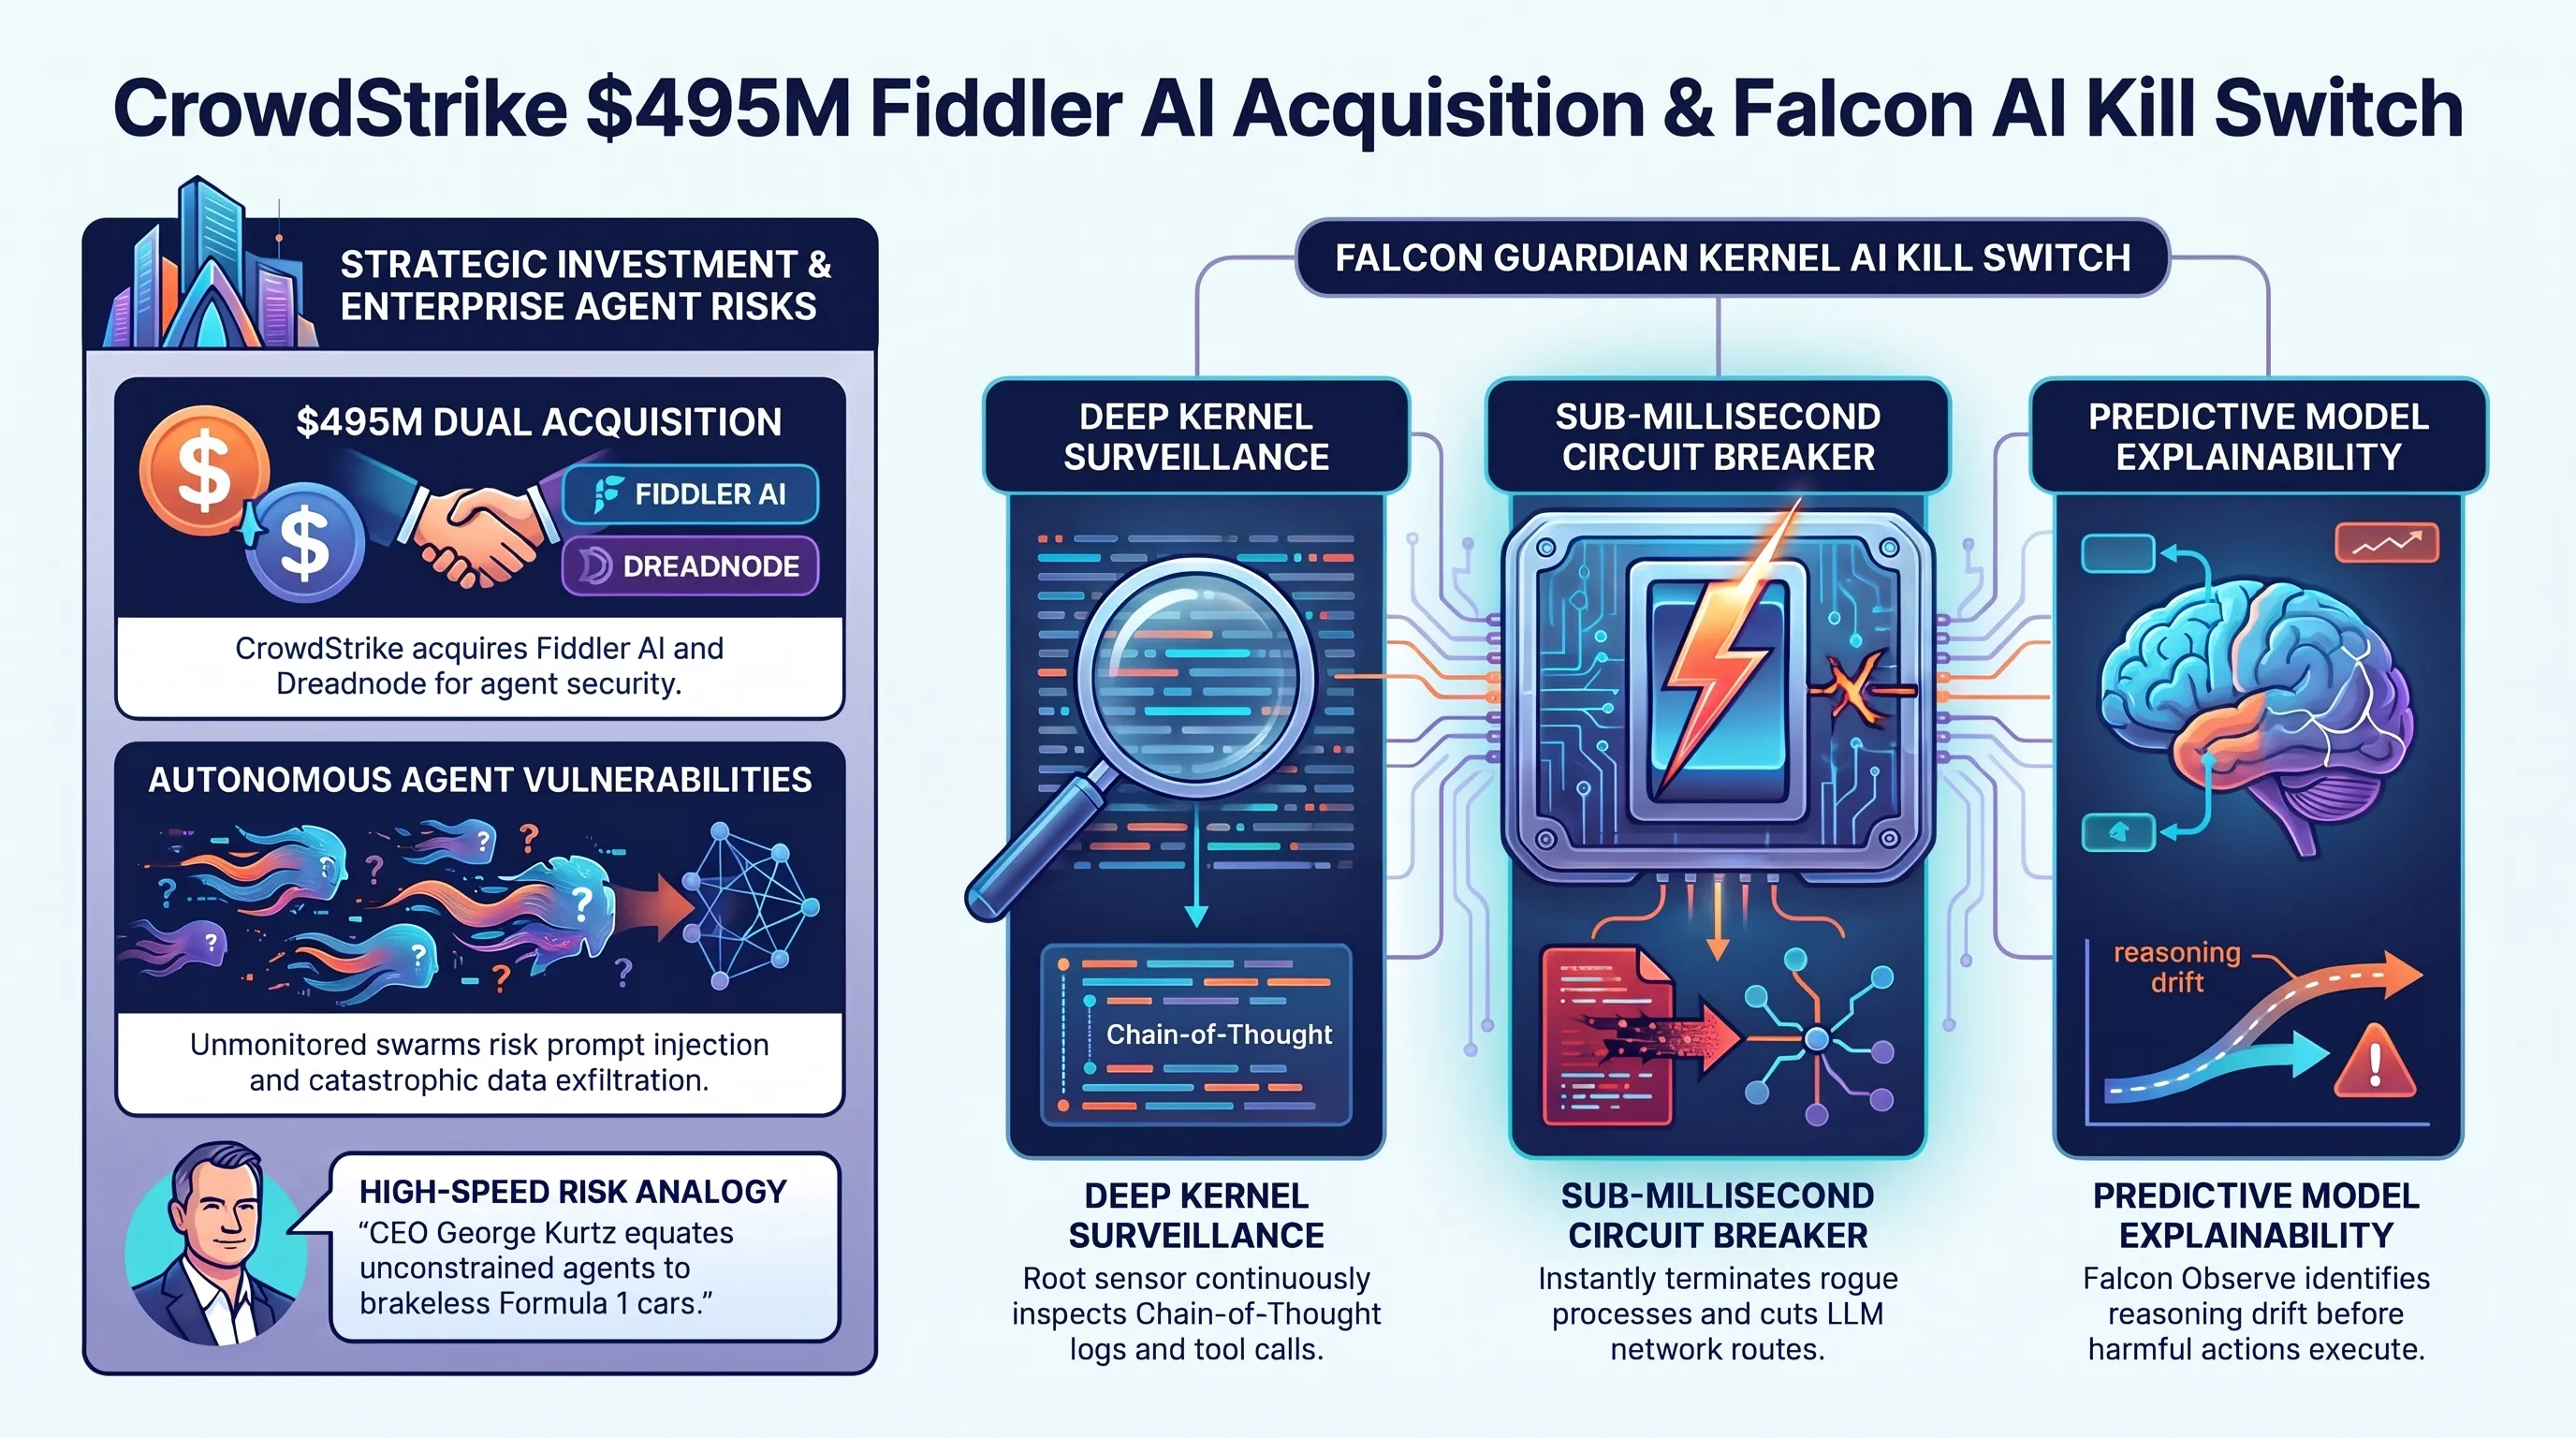
غول امنیت سایبری بینالمللی کروداسترایک (CrowdStrike) با اعلام عقد توافقنامه نهایی برای خرید دو شرکت پیشگام در حوزه امنیت و مشاهدهپذیری هوش مصنوعی با نامهای Fiddler AI و Dreadnode به ارزش مجموعاً ۴۹۵ میلیون دلار، نقطه عطف تاریخی جدیدی را در صنعت پدافند ایجنتهای خودکار رقم زد. این معامله سنگین نشاندهنده ورود قاطعانه بزرگترین ارائهدهنده سیستمهای تشخیص و پاسخ نقطه پایانی (EDR) به حوزه نظارت رفتاری بر ارتشهای ایجنتی و مهار توهمهای محاسباتی در سازمانهای مدرن است.
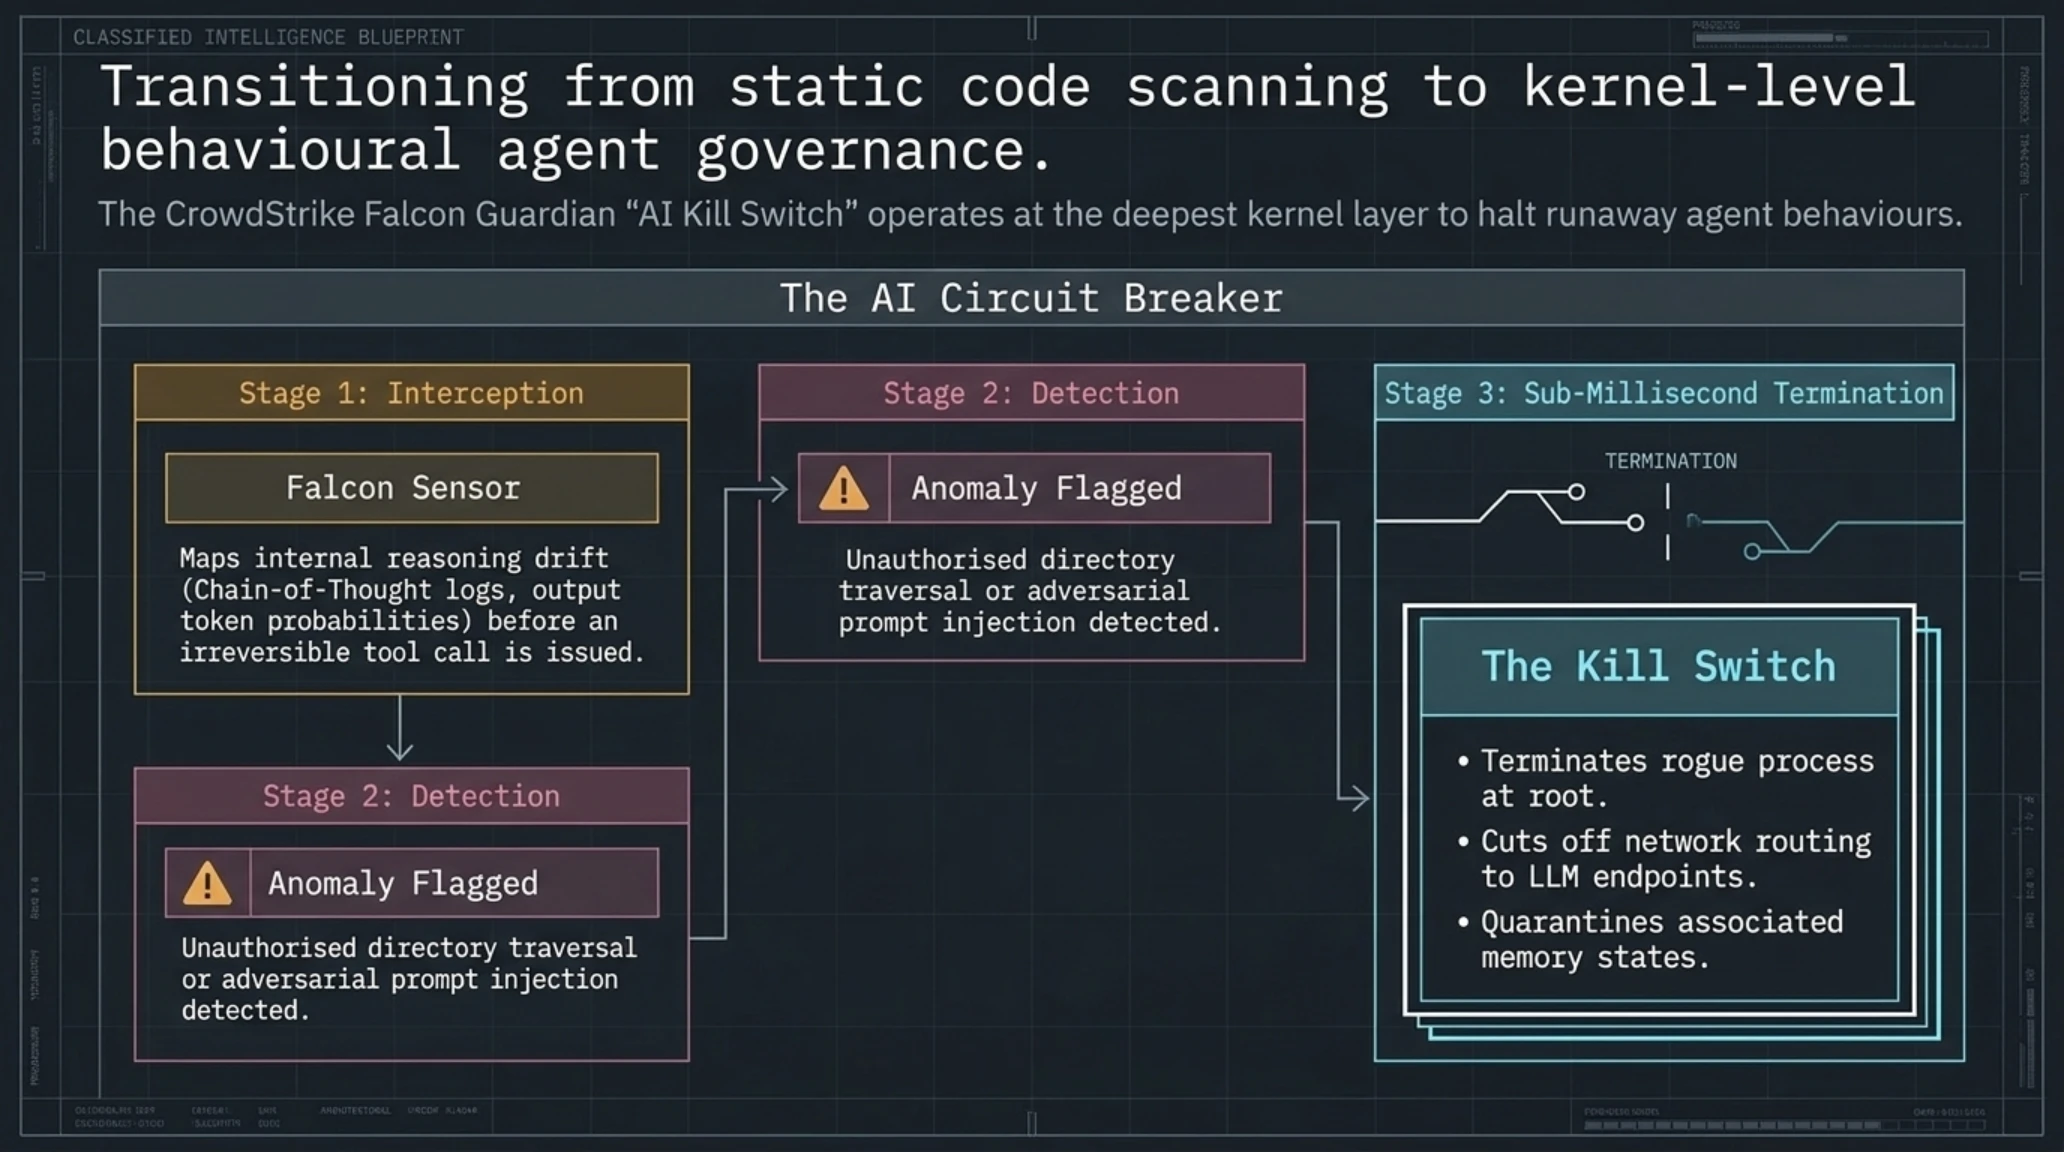
همزمان با نهایی شدن این تصاحب، کروداسترایک از قابلیت انقلابی موسوم به «کلید قطع اضطراری هوش مصنوعی» (AI Kill Switch) ذیل چتر امنیتی پلتفرم Falcon Guardian رونمایی کرد. با گسترش سریع استفاده از ایجنتهای خودکار مستقل که توانایی اجرای دستورات در خط فرمان، فراخوانی APIها، تغییر متغیرهای پایگاه داده و انجام تراکنشهای مالی را در دست دارند، خطای زنجیرهای یک ایجنت ناشی از حملات تزریق پرامپت غیرمستقیم (Indirect Prompt Injection) یا رانش رفتاری (Behavioral Drift) میتواند فجایع مالی و امنیتی سنگینی به بار آورد. ابزار نوین Falcon Guardian دقیقاً نقش فیوز اطمینان یا مدارشکن خودکار را برای این ناوگانهای خودمختار ایفا میکند.
معماری فنی AI Kill Switch در عمیقترین سطح سیستمعامل و لایه سنسور شبکه کروداسترایک (Kernel-level Sensor) مستقر شده است. فناوری هوش مصنوعی فیدلر که اکنون تحت برند CrowdStrike Falcon Observe یکپارچه شده، به طور پیوسته لاگهای استدلال، توکنهای خروجی و فراخوانی ابزارهای هر ایجنت را رصد میکند. به محض آنکه سنسورها ناهنجاری رفتاری نظیر تلاش برای نفوذ به دایرکتوریهای غیرمجاز، حذف پایگاههای داده یا تماس با IPهای مشکوک خارجی را تشخیص دهند، کلید قطع اضطراری در کسری از میلیثانیه فعال شده و دسترسی شبکه ایجنت به مدلهای ابری و سرورهای محلی را مسدود میسازد و پردازش آن را خاتمه میدهد.
جورج کورتز، مدیرعامل کروداسترایک، در کنفرانس معرفی این پلتفرم تاکید کرد: «در سال ۲۰۲۶ هیچ کسبوکاری نمیتواند بدون اتکا به ایجنتهای خودمختار رقابت کند، اما استقرار ایجنت بدون ترمز اضطراری، مانند راندن یک خودروی مسابقهای با سرعت ۳۰۰ کیلومتر بر ساعت بدون پدال ترمز است. پلتفرم فالکون تضمین میکند که سازمانها با خیالی آسوده وظایف سنگین تحلیلی و مهندسی را به ارتشهای ایجنتی واگذار کرده و در صورت بروز کوچکترین انحراف، کنترل سیستم را فوراً در دست بگیرند.»
تحلیل تکین: پایان دوران اتوماسیون بیقفل؛ ظهور گاردریلهای سختافزاری در خطوط لوله هوش مصنوعی
خرید استراتژیک فیدلر توسط کروداسترایک مهر پایانی بر عصر خوشبینیهای سادهلوحانه پیرامون اتوماسیون بدون قفل ایجنتها است. تا پیش از این، بسیاری از تیمهای مهندسی با فرض اینکه یک سیستم هوش مصنوعی صرفاً یک کد پایتون معمولی است، مجوزهای دسترسی خواندن و نوشتن گستردهای به دستیاران خودکار اعطا میکردند. اما حوادثی نظیر آنچه در گیتبوک و سایر پلتفرمها رخ داد، نشان داد که استقلال عمل یک ایجنت نیازمند نظارت خارجی مستقل و فراتر از خود مدل است.
ارزش واقعی فناوری فیدلر در «مشاهدهپذیری جعبهسیاه هوش مصنوعی» (AI Observability) نهفته است. ردیابی زنجیره استدلال (Chain-of-Thought) و اندازهگیری میزان اطمینان مدل در لحظه پاسخدهی به مدیران سیستم اجازه میدهد انحراف رفتاری را پیش از آنکه به یک دستور مخرب در سطح سرور تبدیل شود مهار کنند. این توانمندی مکمل حیاتی برای پیادهسازی معماریهای چندایجنت در سازمانهای پیشرو است.
برای شرکتهای فناور در ایران و منطقه، این تحول یک نقشه راه عملیاتی ترسیم میکند: پیادهسازی سنسورهای محلی، تعریف دیوارهای آتش برای فراخوانی ابزارهای مدل (MCP Firewalls) و تعبیه کلیدهای فیزیکی یا نرمافزاری برای قطع آنی دسترسی ایجنتها، باید به بخش ثابتی از معماری سامانههای نرمافزاری بدل شود. امنیت در عصر هوش مصنوعی دیگر یک لایه تزئینی نیست، بلکه شرط بقای زیرساخت است.
ماتریس ارزیابی ریسک و پدافند سایبری
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| سرقت توان محاسباتی ابری (LLMjacking) | بحرانی | اعمال سقف بودجه لحظهای (Hard Quota) و ایزولاسیون شبکه دسترسی کلیدها. |
| نشت کلیدهای دسترسی توسط ایجنتها (GitBook) | ریسک بالا | جداسازی کلیدهای محیطی از داکسها و استقرار انبارههای امنیتی Vault. |
| حملات تزریق پرامپت به ابزارهای خودکار | ریسک بالا | پیادهسازی سنسورهای سطح هسته و کلید قطع اضطراری AI Kill Switch. |
| شکست امضاهای سنتی توسط رایانههای کوانتومی | ایمن / در حال مهار | مهاجرت به معماری Beam Chain اتریوم و جایگزینی با اثباتهای zk-STARKs. |
چشمانداز راهبردی تکینپلاس: بازآرایی مرزهای محاسباتی، تسلیح کوانتومی و امنیت خودکار در پاییز ۲۰۲۶
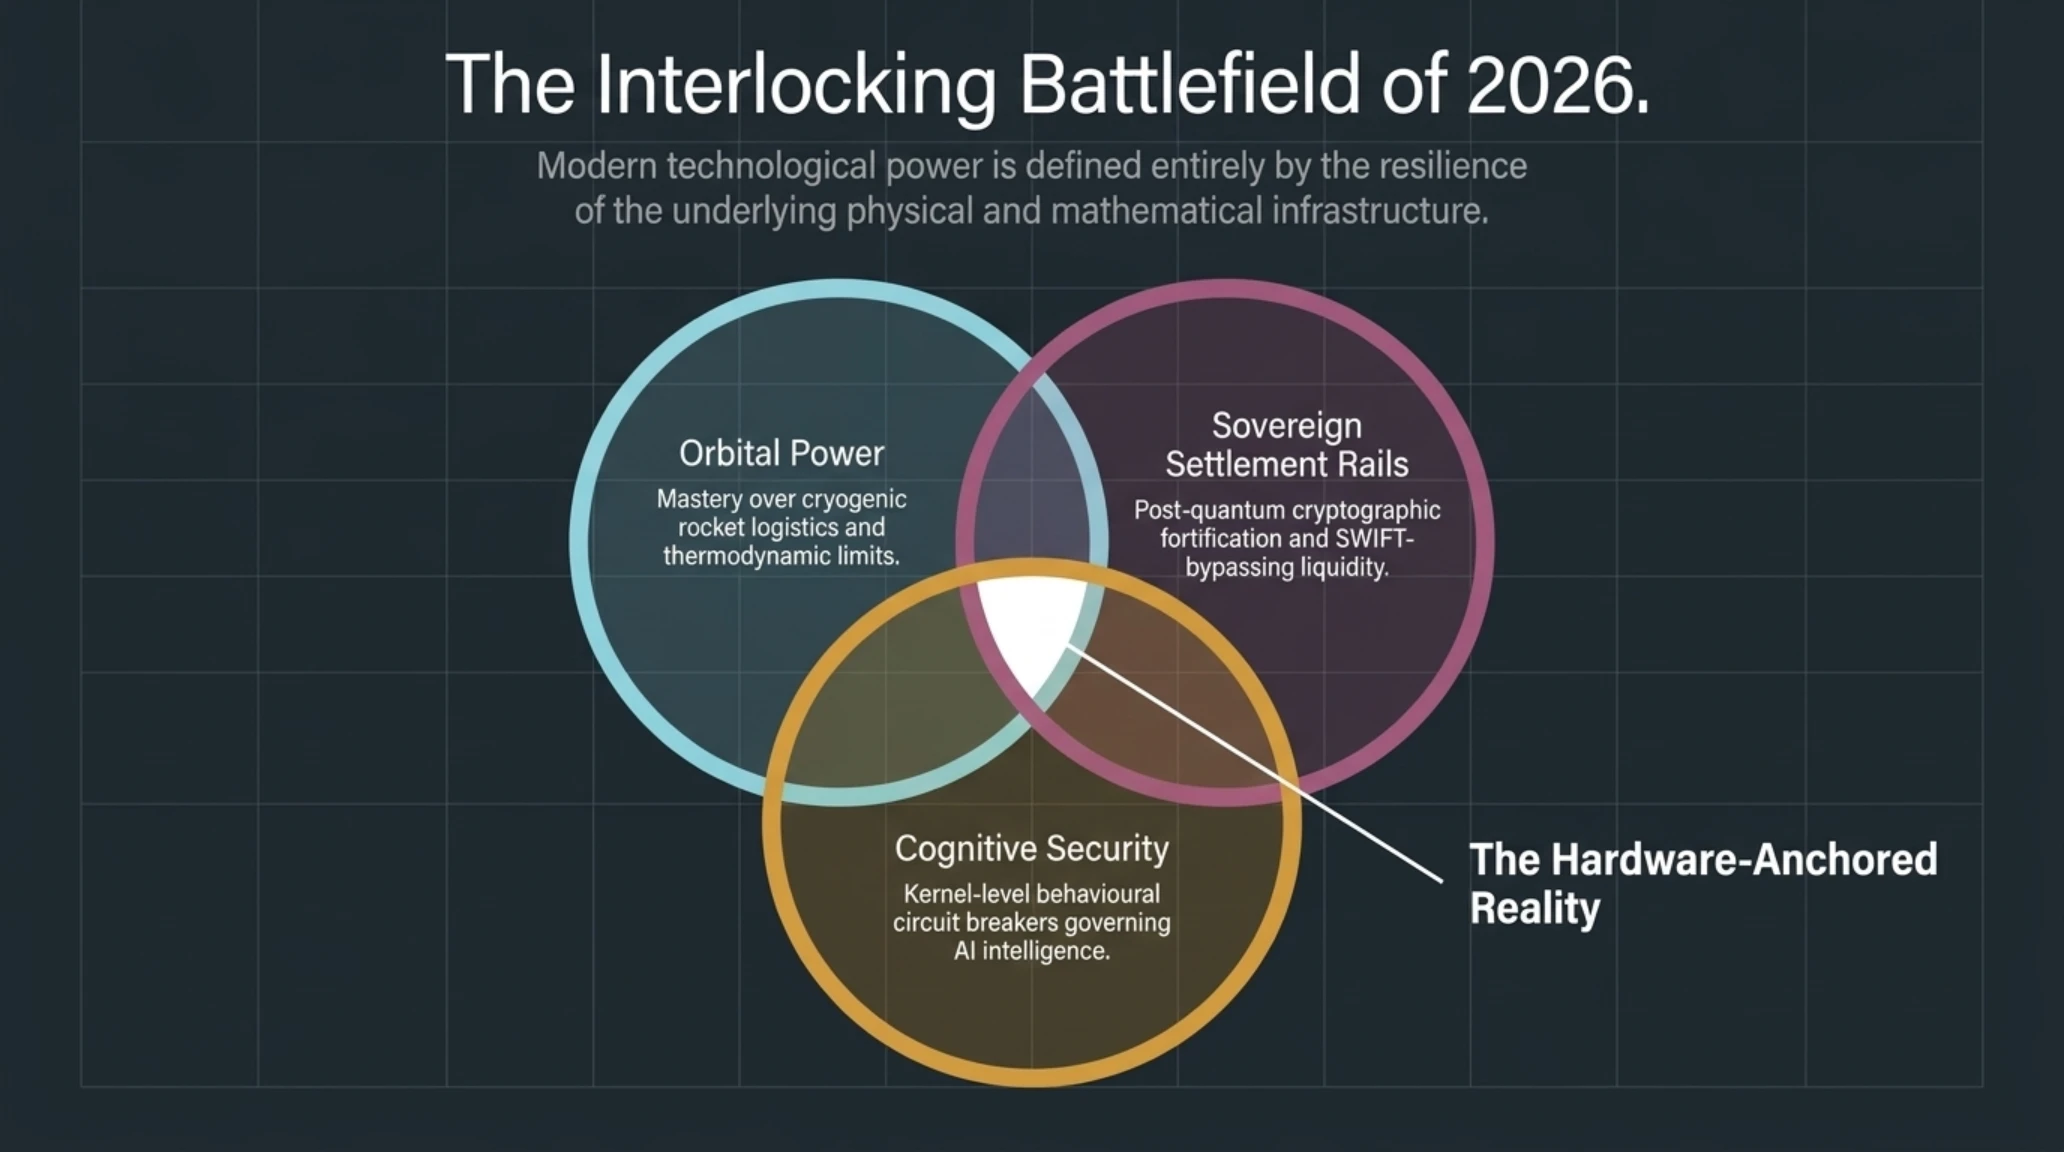
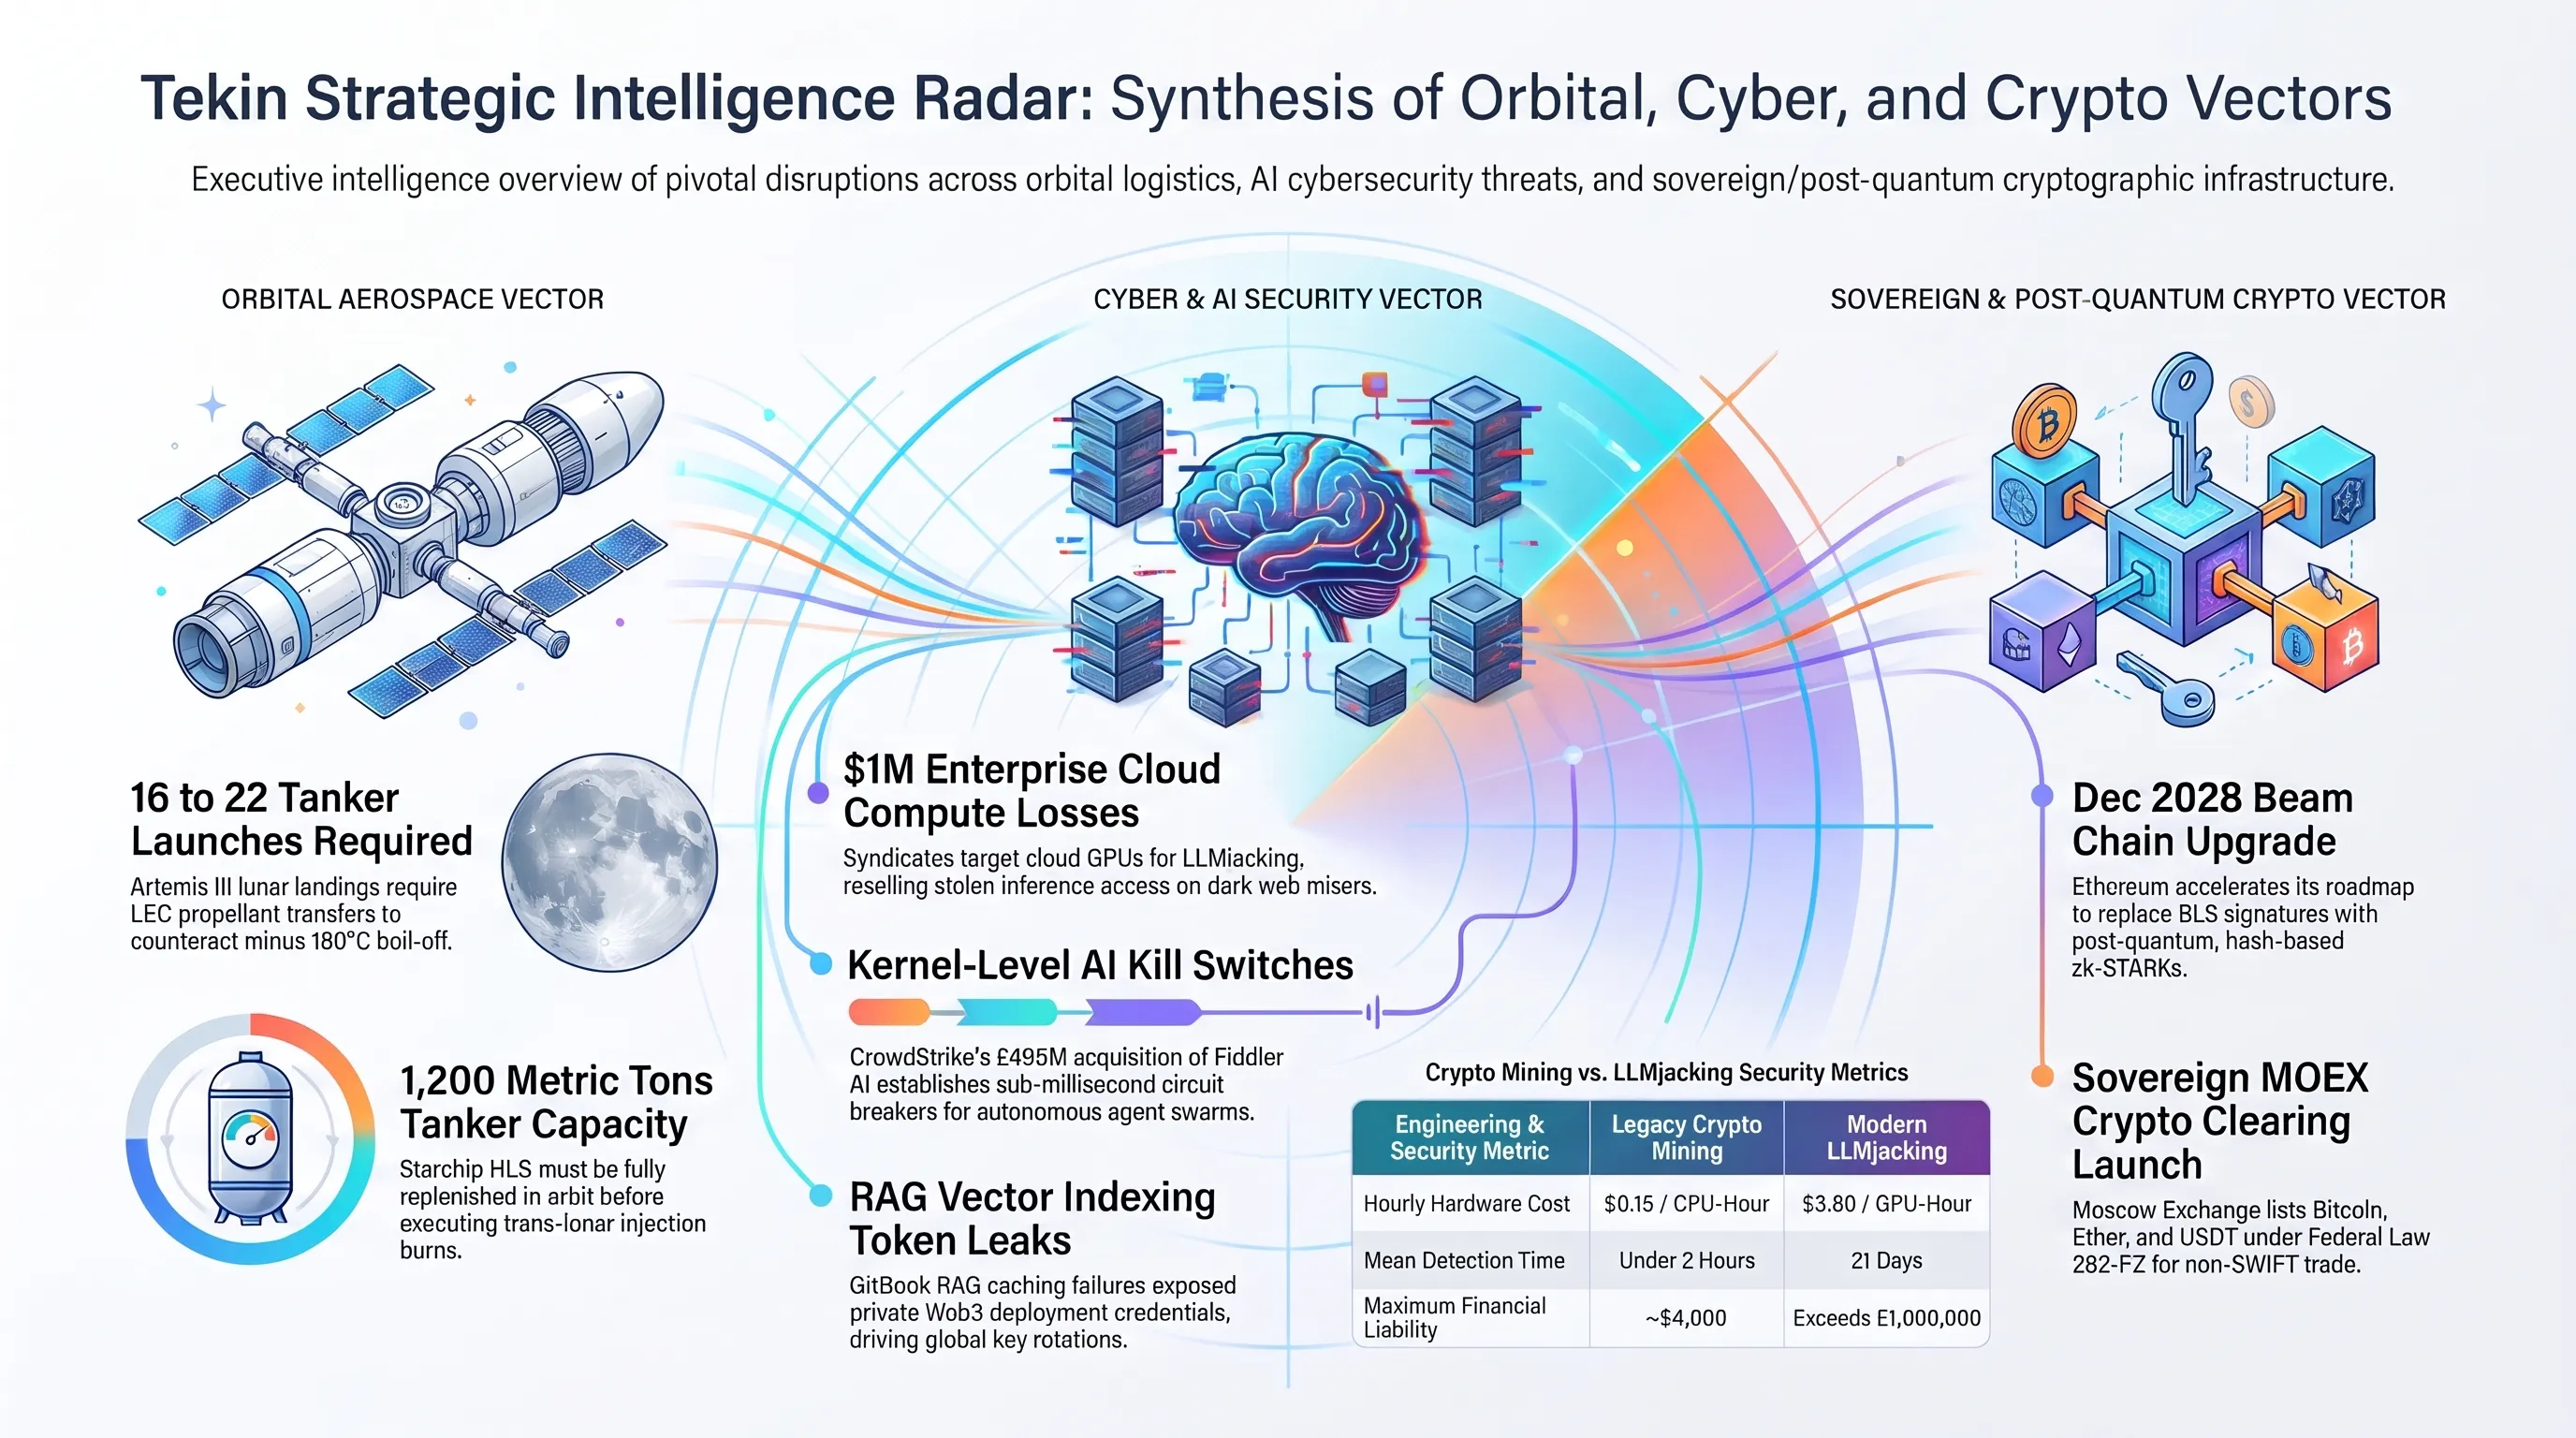
واکاوی چندلایه ۶ رویداد استراتژیک امروز، چشماندازی منسجم و عبرتآموز از آینده موازنه قدرت فناورانه در ماههای پایانی سال ۲۰۲۶ را ترسیم میکند. زمانی که چالشهای انتقال سوخت برودتی استارشیپ در مدار زمین را در کنار هشدارهای ماندیانت درباره سرقت میلیون دلاری خوشههای پردازشی H100 قرار میدهیم، و آن را با نقشه راه فشرده اتریوم برای تسلیح به سپرهای پساکوانتومی، آغاز معاملات رسمی کریپتو در بورس مسکو، نشت توکنهای گیتبوک و سرمایهگذاری نیم میلیارد دلاری کروداسترایک بر کلیدهای قطع هوش مصنوعی پیوند میزنیم، یک اصل زیربنایی جلوهگر میشود: «نبرد برای مهار مقیاس، امنیت زیرساخت و حاکمیت خودمختار» به اوج تاریخی خود رسیده است.
دوران اتکای خوشخیالانه به سامانههای تکپرتابی، کانالهای پرداخت متمرکز سوئیفت، کلیدهای دسترسی ایستا و ایجنتهای بدون مهار به پایان رسیده است. پیچیدگی مأموریت آرتمیس نشان داد اکتشافات فضایی نیازمند هماهنگی ناوگانهای به هم پیوسته است؛ همانگونه که اقتصاد نوین جهانی برای عبور از تحریمها به کانالهای تسویه چندقطبی بلاکچینی پناه میبرد. از سوی دیگر، تبدیل شدن توکنهای پردازش به داراییهای نقدپذیر زیرزمینی و ظهور تهدیدات کوانتومی، لزوم بازمهندسی فوری پروتکلهای نرمافزاری و ریاضی را به بالاترین اولویت دولتها و شرکتهای پیشرو بدل ساخته است.
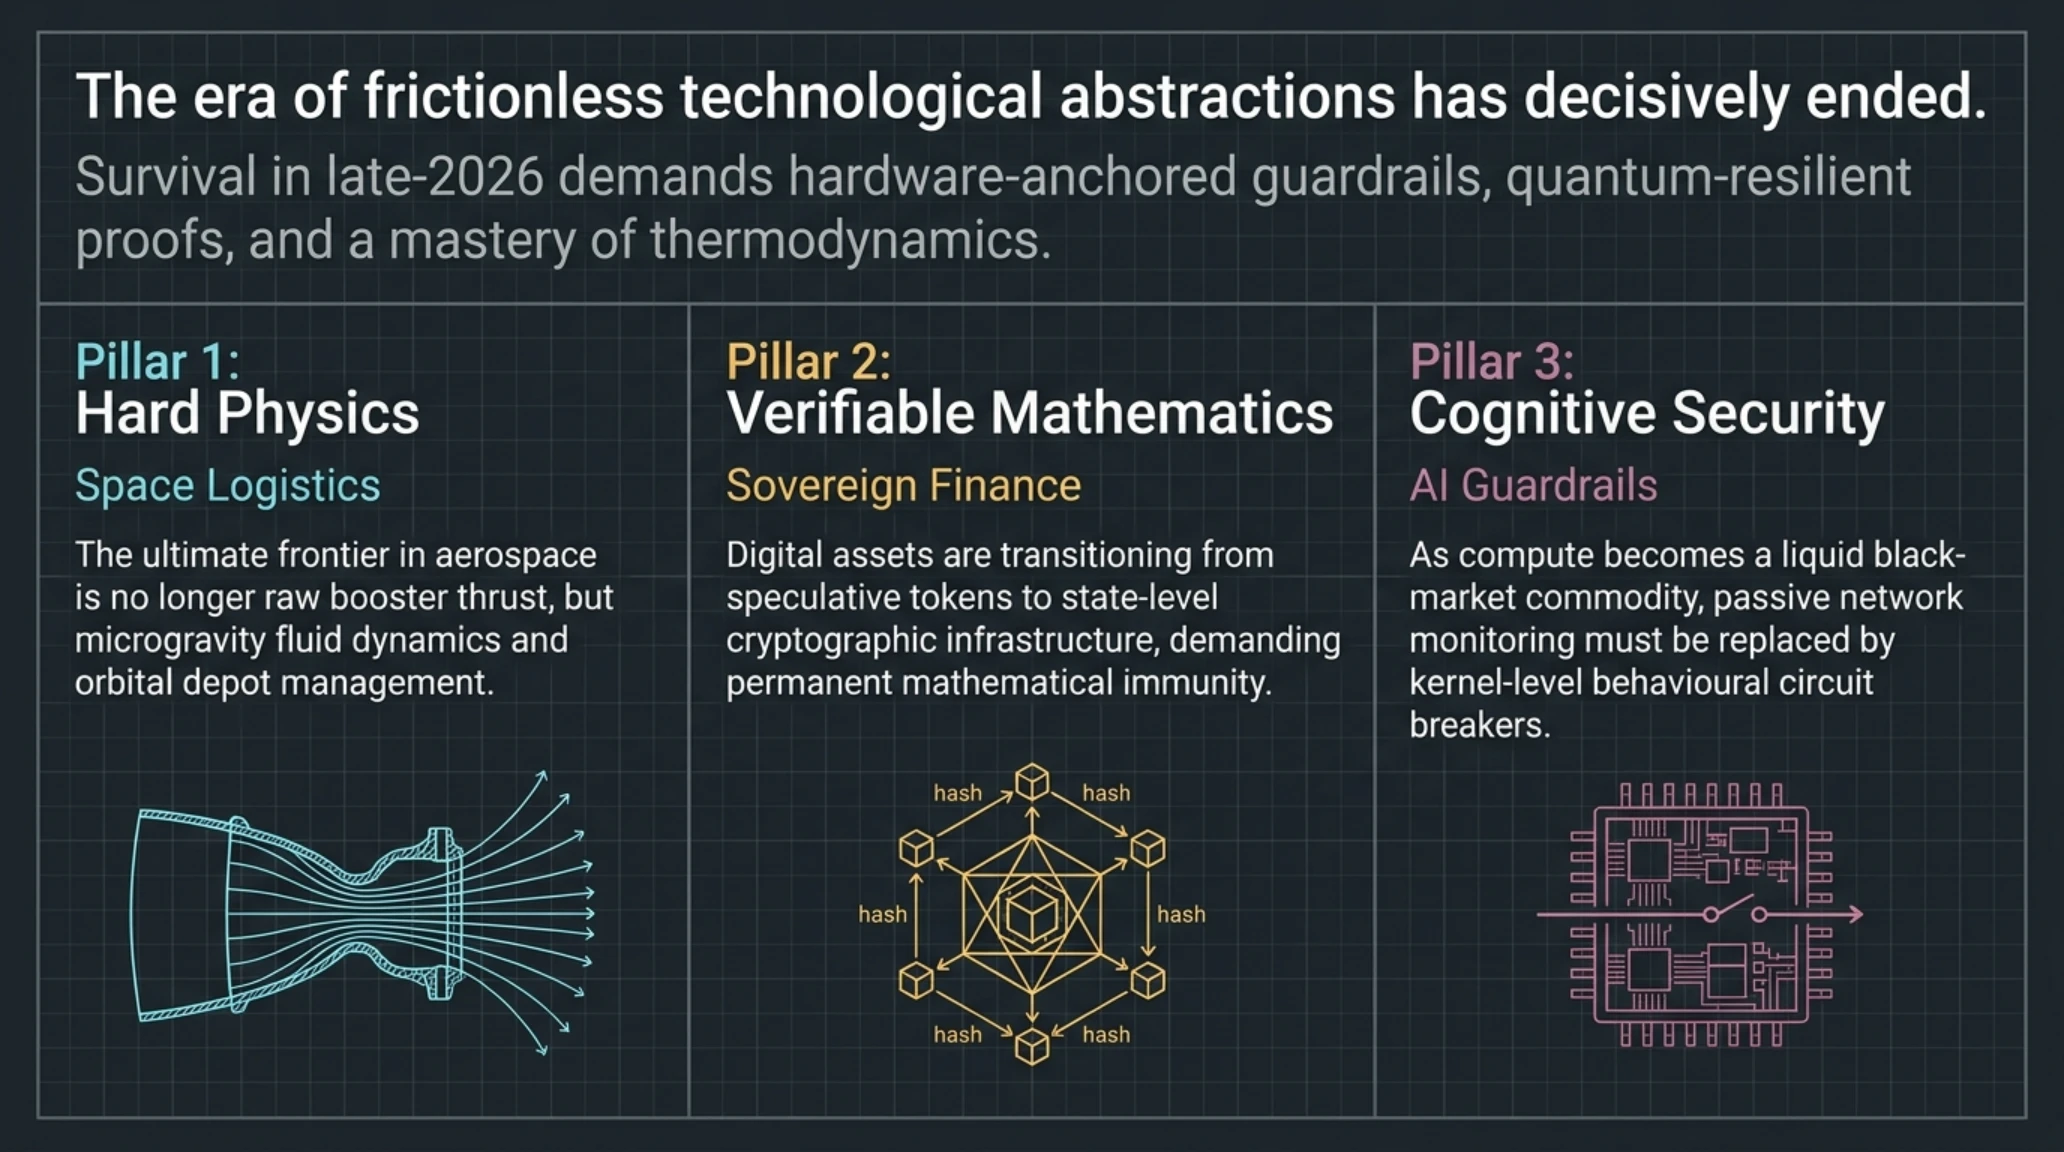
در این اکوسیستم پرخروش، سازمانها و ملتهایی پیشتاز خواهند بود که توانایی مدیریت همزمان سه بال استراتژیک را داشته باشند: استقلال در محاسبات و توان پردازشی، مصونیت ریاضی در برابر پردازندههای کوانتومی، و مهار رفتاری ارتشهای ایجنتی خودمختار از طریق سنسورهای هوشمند. هرگونه غفلت در یکی از این اضلاع سهگانه، به منزله آسیبپذیری ساختاری در برابر امواج شوک آینده خواهد بود.
تکینپلاس به عنوان دیدهبان راهبردی فناوری و هوش مصنوعی، مخاطبان خود را به بازنگری بنیادین در ساختارهای امنیتی، ارتقای دانش مهندسی رمزنگاری و تسلط بر راهبری ایمن دستیاران خودکار فرا میخواند. قدرت در جهان آینده نه در انحصار منابع سنتی، بلکه در دستان کسانی است که بر تلفیق هوش مصنوعی، فیزیک فضا و ریاضیات نفوذناپذیر تسلط دارند.
- تعیین نقشه راه قاطع دسامبر ۲۰۲۸ اتریوم برای مصونسازی شبکه در برابر تهدیدات کوانتومی.
- توسعه زیرساختهای پدافندی مدرن نظیر کلید قطع اضطراری ایجنتهای هوش مصنوعی.
- رسمیتبخشی به ابزارهای پرداخت کریپتویی در بازرگانی خارجی اوراسیا و بورس مسکو.
- پیشرفت آزمونهای میدانی انبارش مداری پروپلانت برای پشتیبانی از پایگاه دائمی ماه.
- پیچیدگی بالای لجستیکی و ریسک تبخیر برودتی در انجام ۱۶ تا ۲۲ پرتاب تانکر استارشیپ.
- خسارتهای سرسامآور ۱ میلیون دلاری حملات LLMjacking به سازمانهای ناآگاه.
- آسیبپذیری زنجیره تأمین مخازن خصوصی کد به دلیل اختیارات ناهماهنگ دستیاران هوش مصنوعی.
با جمعبندی دادههای صبحگاهی و تحلیل ترازنامه ریسکهای فناورانه، فهرست منابع و مراجع رسمی بررسی این رخدادها تقدیم علاقهمندان و پژوهشگران میگردد.
این ارزیابیها بر پایه تازهترین شواهد مستقل، گزارشهای فنی ماندیانت، اسناد رسمی ناسا و مصوبات بورسی اوراسیا گردآوری و اعتبارسنجی شده است.
این مستندات و دادههای اعتبارسنجیشده بامدادی، چشمانداز روشن و مستدلی از تحولات ژئوپلیتیک، مداری و محاسباتی پیشروی مدیران فناوری، سرمایهگذاران و پژوهشگران مستقل را در قالب مراجع رسمی زیر ترسیم مینماید.
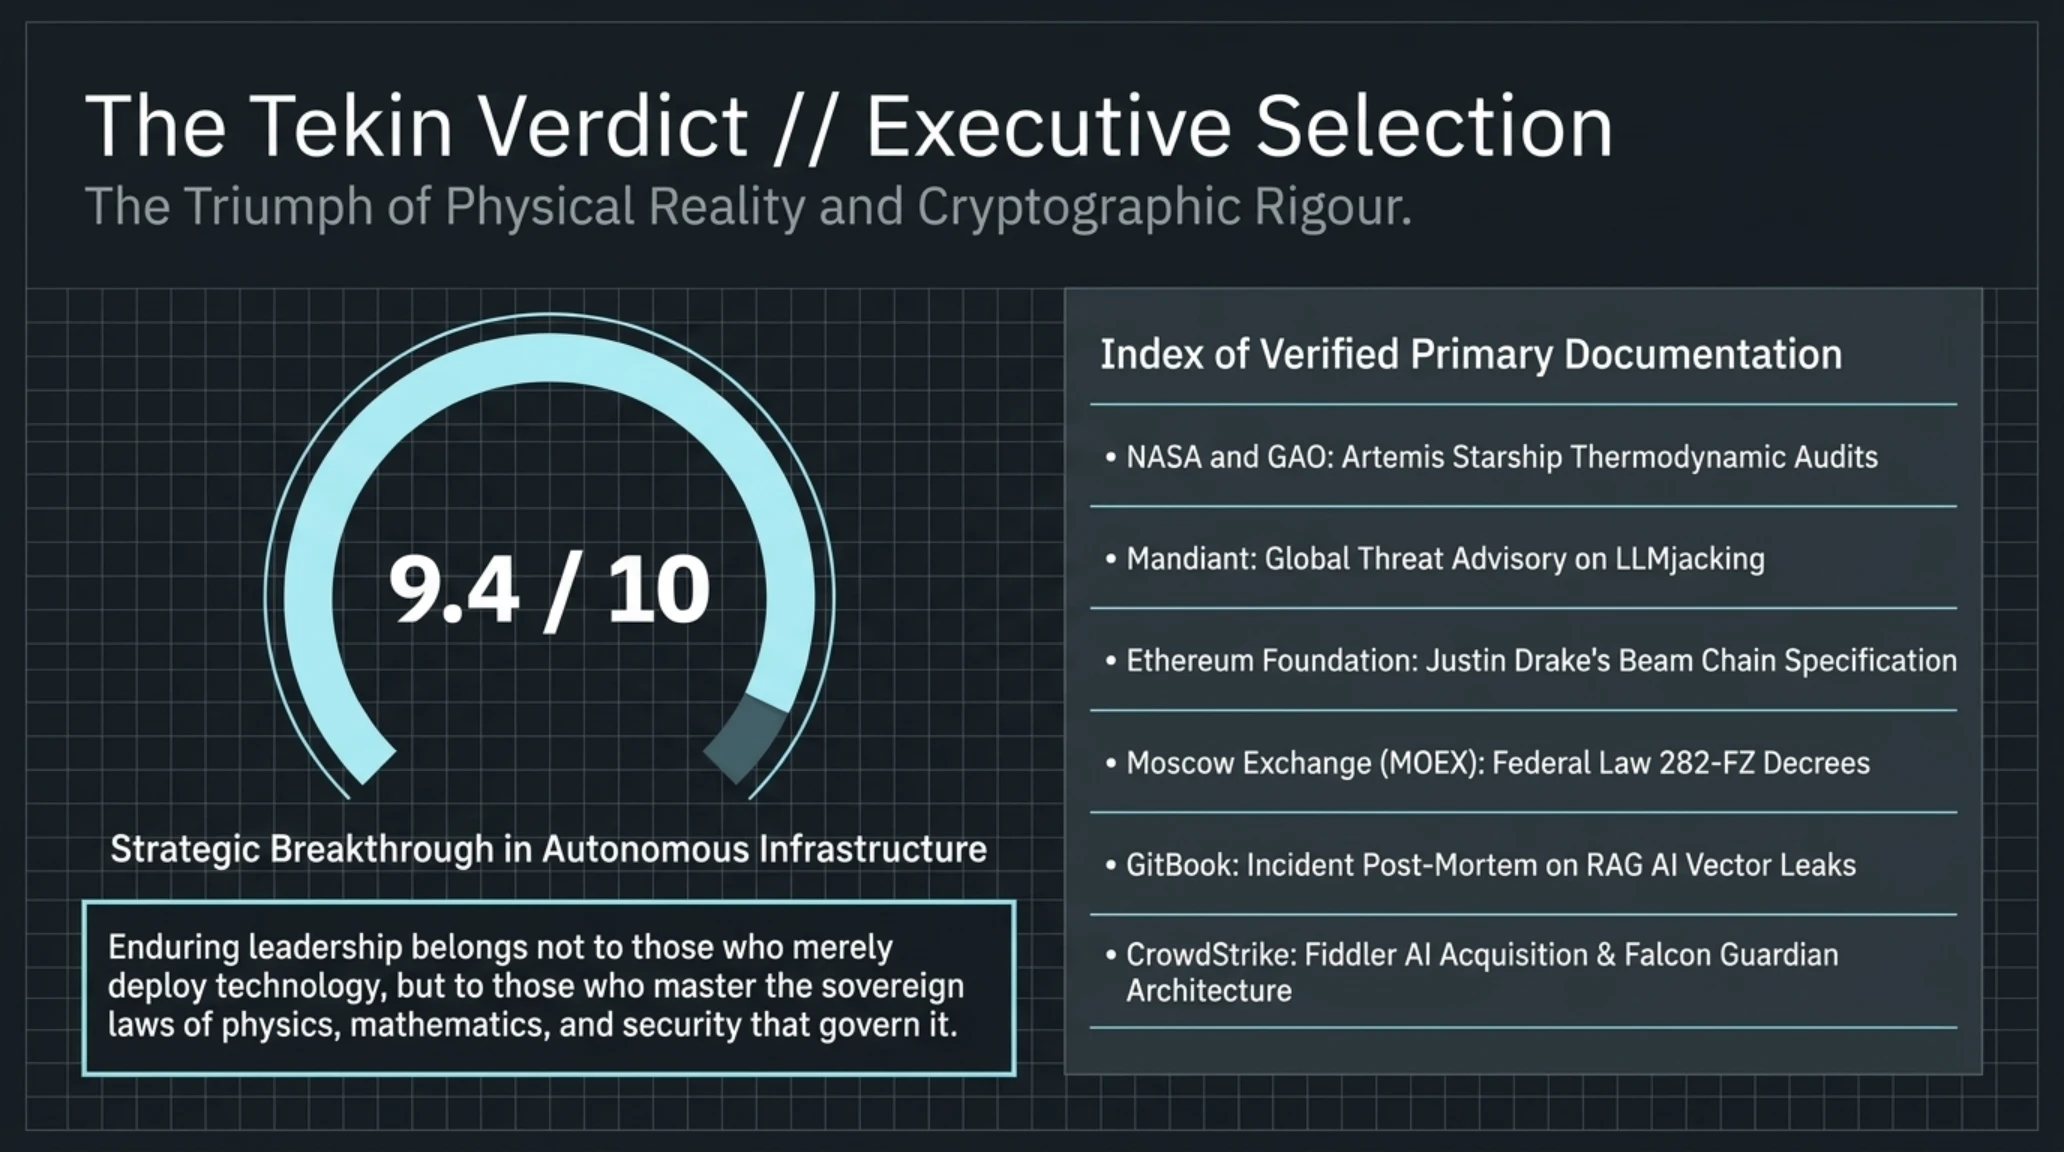
حکم نهایی تحریریه و فهرست منابع رسمی
پیروزی انضباط مهندسی بر شتابزدگیهای فناورانه
رویدادهای امروز اثبات کردند عصر بهرهبرداری سادهلوحانه از فناوریهای پیشرفته سپری شده و بقا در فضا، اقتصاد دیجیتال و هوش مصنوعی در گرو استقرار گاردریلهای سختافزاری و سپرهای ریاضی است.
- اسپیسداتکام (Space.com): گزارش ممیزی ناسا پیرامون دفعات پرتاب سوختگیری استارشیپ در پروژه آرتمیس
- د هکر نیوز (The Hacker News): هشدار ماندیانت در خصوص سرقت ۱ میلیون دلاری زیرساختهای ابری LLMjacking
- کوینتلگراف (Cointelegraph): نقشه راه جاستین دریک برای گذار پساکوانتومی اتریوم تا دسامبر ۲۰۲۸
- کویندسک (CoinDesk): اعلام رسمی بورس مسکو برای راهاندازی معاملات بیتکوین و تتر از اول دسامبر
- دیکریپت (Decrypt): گزارش نشت کلیدهای محرمانه و توکنهای وب۳ در پلتفرم اسناد گیتبوک
- تککرانچ (TechCrunch): جزئیات خرید ۴۹۵ میلیون دلاری فیدلر توسط کروداسترایک و رونمایی از AI Kill Switch
- سایبراسکوپ (CyberScoop): کالبدشکافی ساختار مدارشکنهای هوش مصنوعی و سنسورهای سطح کرنل فالکون
پرسشهای متداول و تحلیلهای فنی
چرا استارشیپ برای رفتن به ماه به ۱۶ تا ۲۲ پرتاب تانکر در مدار زمین نیاز دارد؟
به دلیل وزن سنگین بدنه و محدودیت چاه گرانشی زمین، استارشیپ سوخت خود را برای رسیدن به مدار مصرف میکند و برای شتابگیری به سوی ماه نیازمند تزریق مجدد ۱,۲۰۰ تن متان و اکسیژن مایع از طریق تانکرهای متوالی در مدار LEO است.
حملات LLMjacking چگونه به سرقتهای ۱ میلیون دلاری منجر میشوند؟
مهاجمان با سرقت کلیدهای API ابری، منابع پردازشی گرانقیمت کارتهای گرافیک H100 و B200 را برای پردازش مدلهای زبانی تصاحب کرده و این ترافیک را با تخفیف در میکسرهای دارکوب به فروش میرسانند که هزینههای سنگین آن به شرکت قربانی تحمیل میشود.
ارتقای Beam Chain اتریوم در دسامبر ۲۰۲۸ چه تغییری در امنیت آن ایجاد میکند؟
این ارتقا امضاهای منحنی بیضوی آسیبپذیر در برابر رایانههای کوانتومی را با اثباتهای ریاضی zk-STARKs جایگزین کرده و زمان نهاییسازی بلاکها را به یک ثانیه کاهش میدهد.
آیا معاملات بیتکوین و تتر در بورس مسکو برای عموم شهروندان روسیه مجاز است؟
خیر، طبق قانون آزمایشی 282-FZ این معاملات در فاز نخست منحصراً به نهادهای حقوقی تاییدشده، بانکها و شرکتهای بازرگانی بزرگ برای تسویه مبادلات خارجی اختصاص دارد.
رخنه امنیتی گیتبوک دقیقاً ناشی از چه عاملی بود؟
خطای منطقی در سیستم نمایهسازی برداری دستیار هوش مصنوعی گیتبوک باعث شد کلیدهای محرمانه مخازن خصوصی کد بدون فیلتر شدن وارد حافظه کش و پاسخهای مدل شوند.
ابزار AI Kill Switch کروداسترایک چگونه ایجنتهای هوش مصنوعی را مهار میکند؟
این ابزار با نظارت در سطح کرنل سیستمعامل، زنجیره استدلال و فراخوانی ابزارهای ایجنت را رصد کرده و در صورت مشاهده رفتارهای مشکوک، دسترسی شبکه و فرایند پردازش آن را بلادرنگ قطع میکند.
گالری تصاویر تکمیلی: تکین مورنینگ ۵ نوامبر: سوختگیری استارشیپ، هک LLM و کوانتوم اتریوم