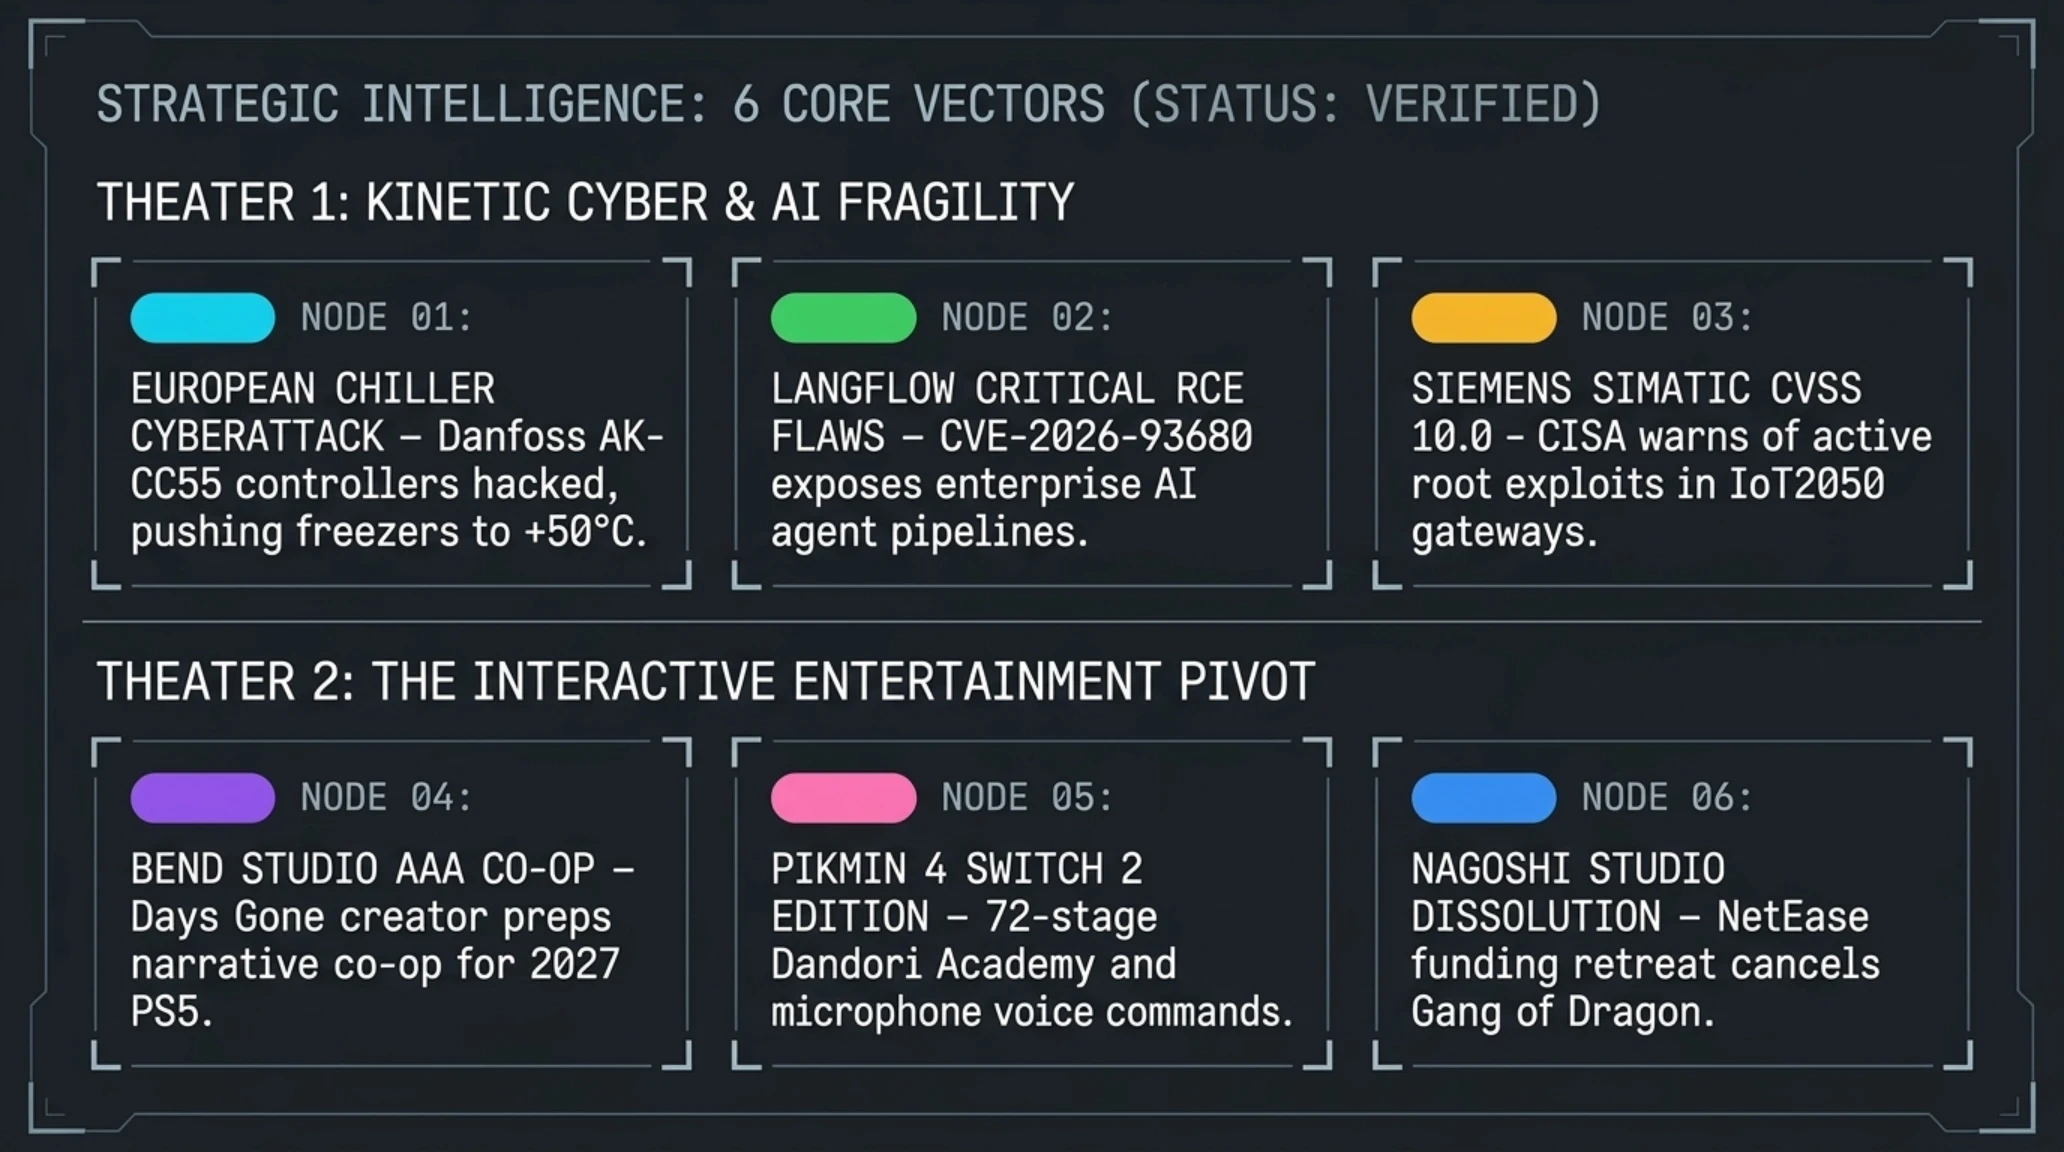
تکین نایت | چهارشنبه ۴ نوامبر ۲۰۲۶
موج دوم حملات سایبری به سیستمهای تبرید اروپا؛ هک کنترلرهای صنعتی دانفوس و فاسدسازی مواد غذایی در دمای ۵۰+ درجه
شامگاه امروز، نهادهای امنیت سایبری اتحادیه اروپا و آژانسهای دفاع از زیرساختهای حیاتی در فرانسه، بلژیک، هلند و سوئد، وقوع موج دوم و به شدت مخرب از حملات سایبری هماهنگ علیه انبارهای توزیع مواد غذایی و زنجیرههای بزرگ سوپرمارکتی را تأیید کردند. بر اساس گزارشهای فنی به دست آمده از گروههای پاسخ به حوادث امنیتی (CSIRT)، مهاجمان سایبری با نفوذ گسترده به پورتالهای مدیریت شبکه و اتصالات اینترنت اشیاء صنعتی (IIoT)، کنترل واحدهای تبرید الکترونیکی (عمدتاً کنترلرهای صنعتی پرکاربرد Danfoss سری AK-CC55 و AK-SM800) را در دست گرفتهاند.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
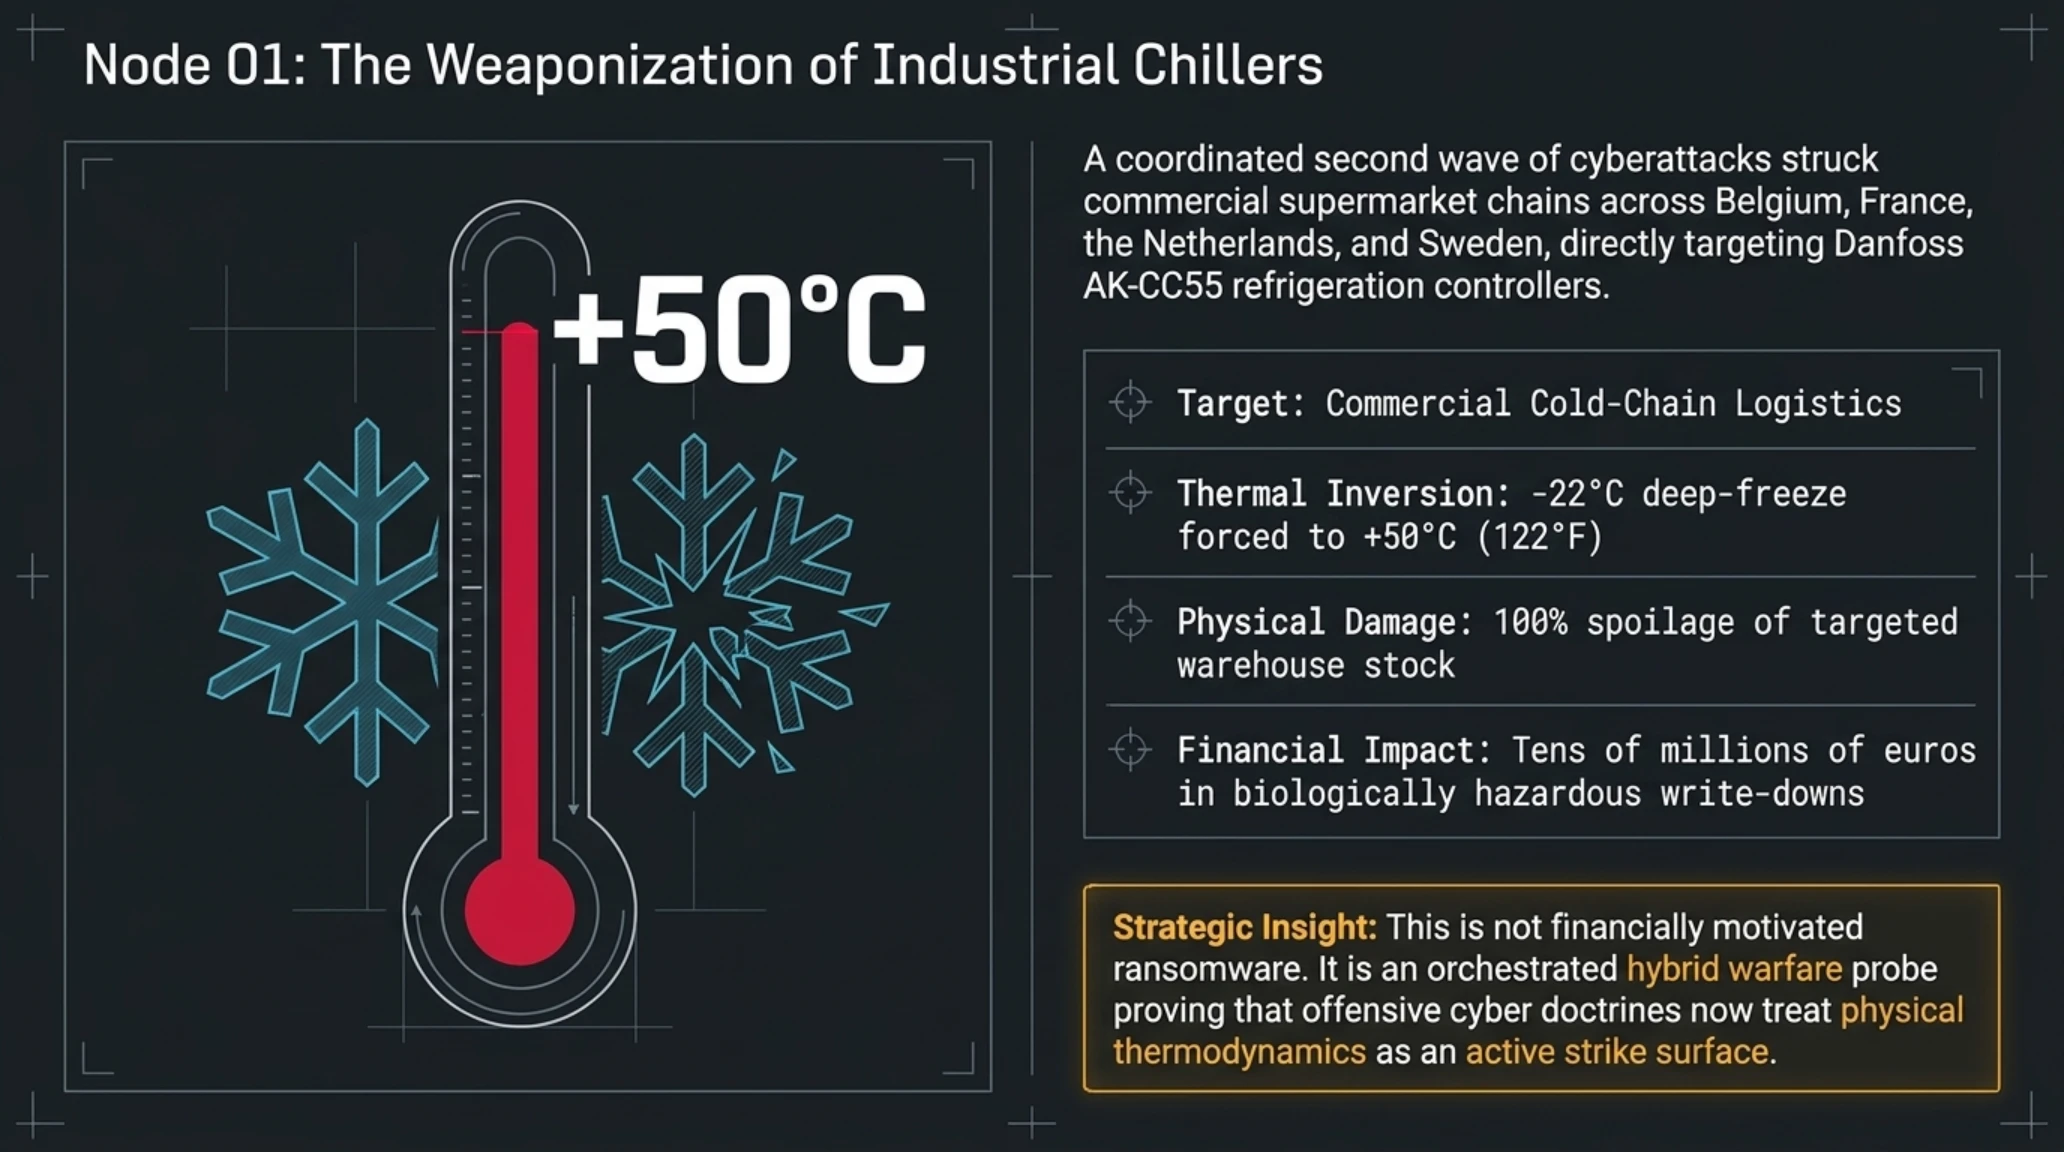
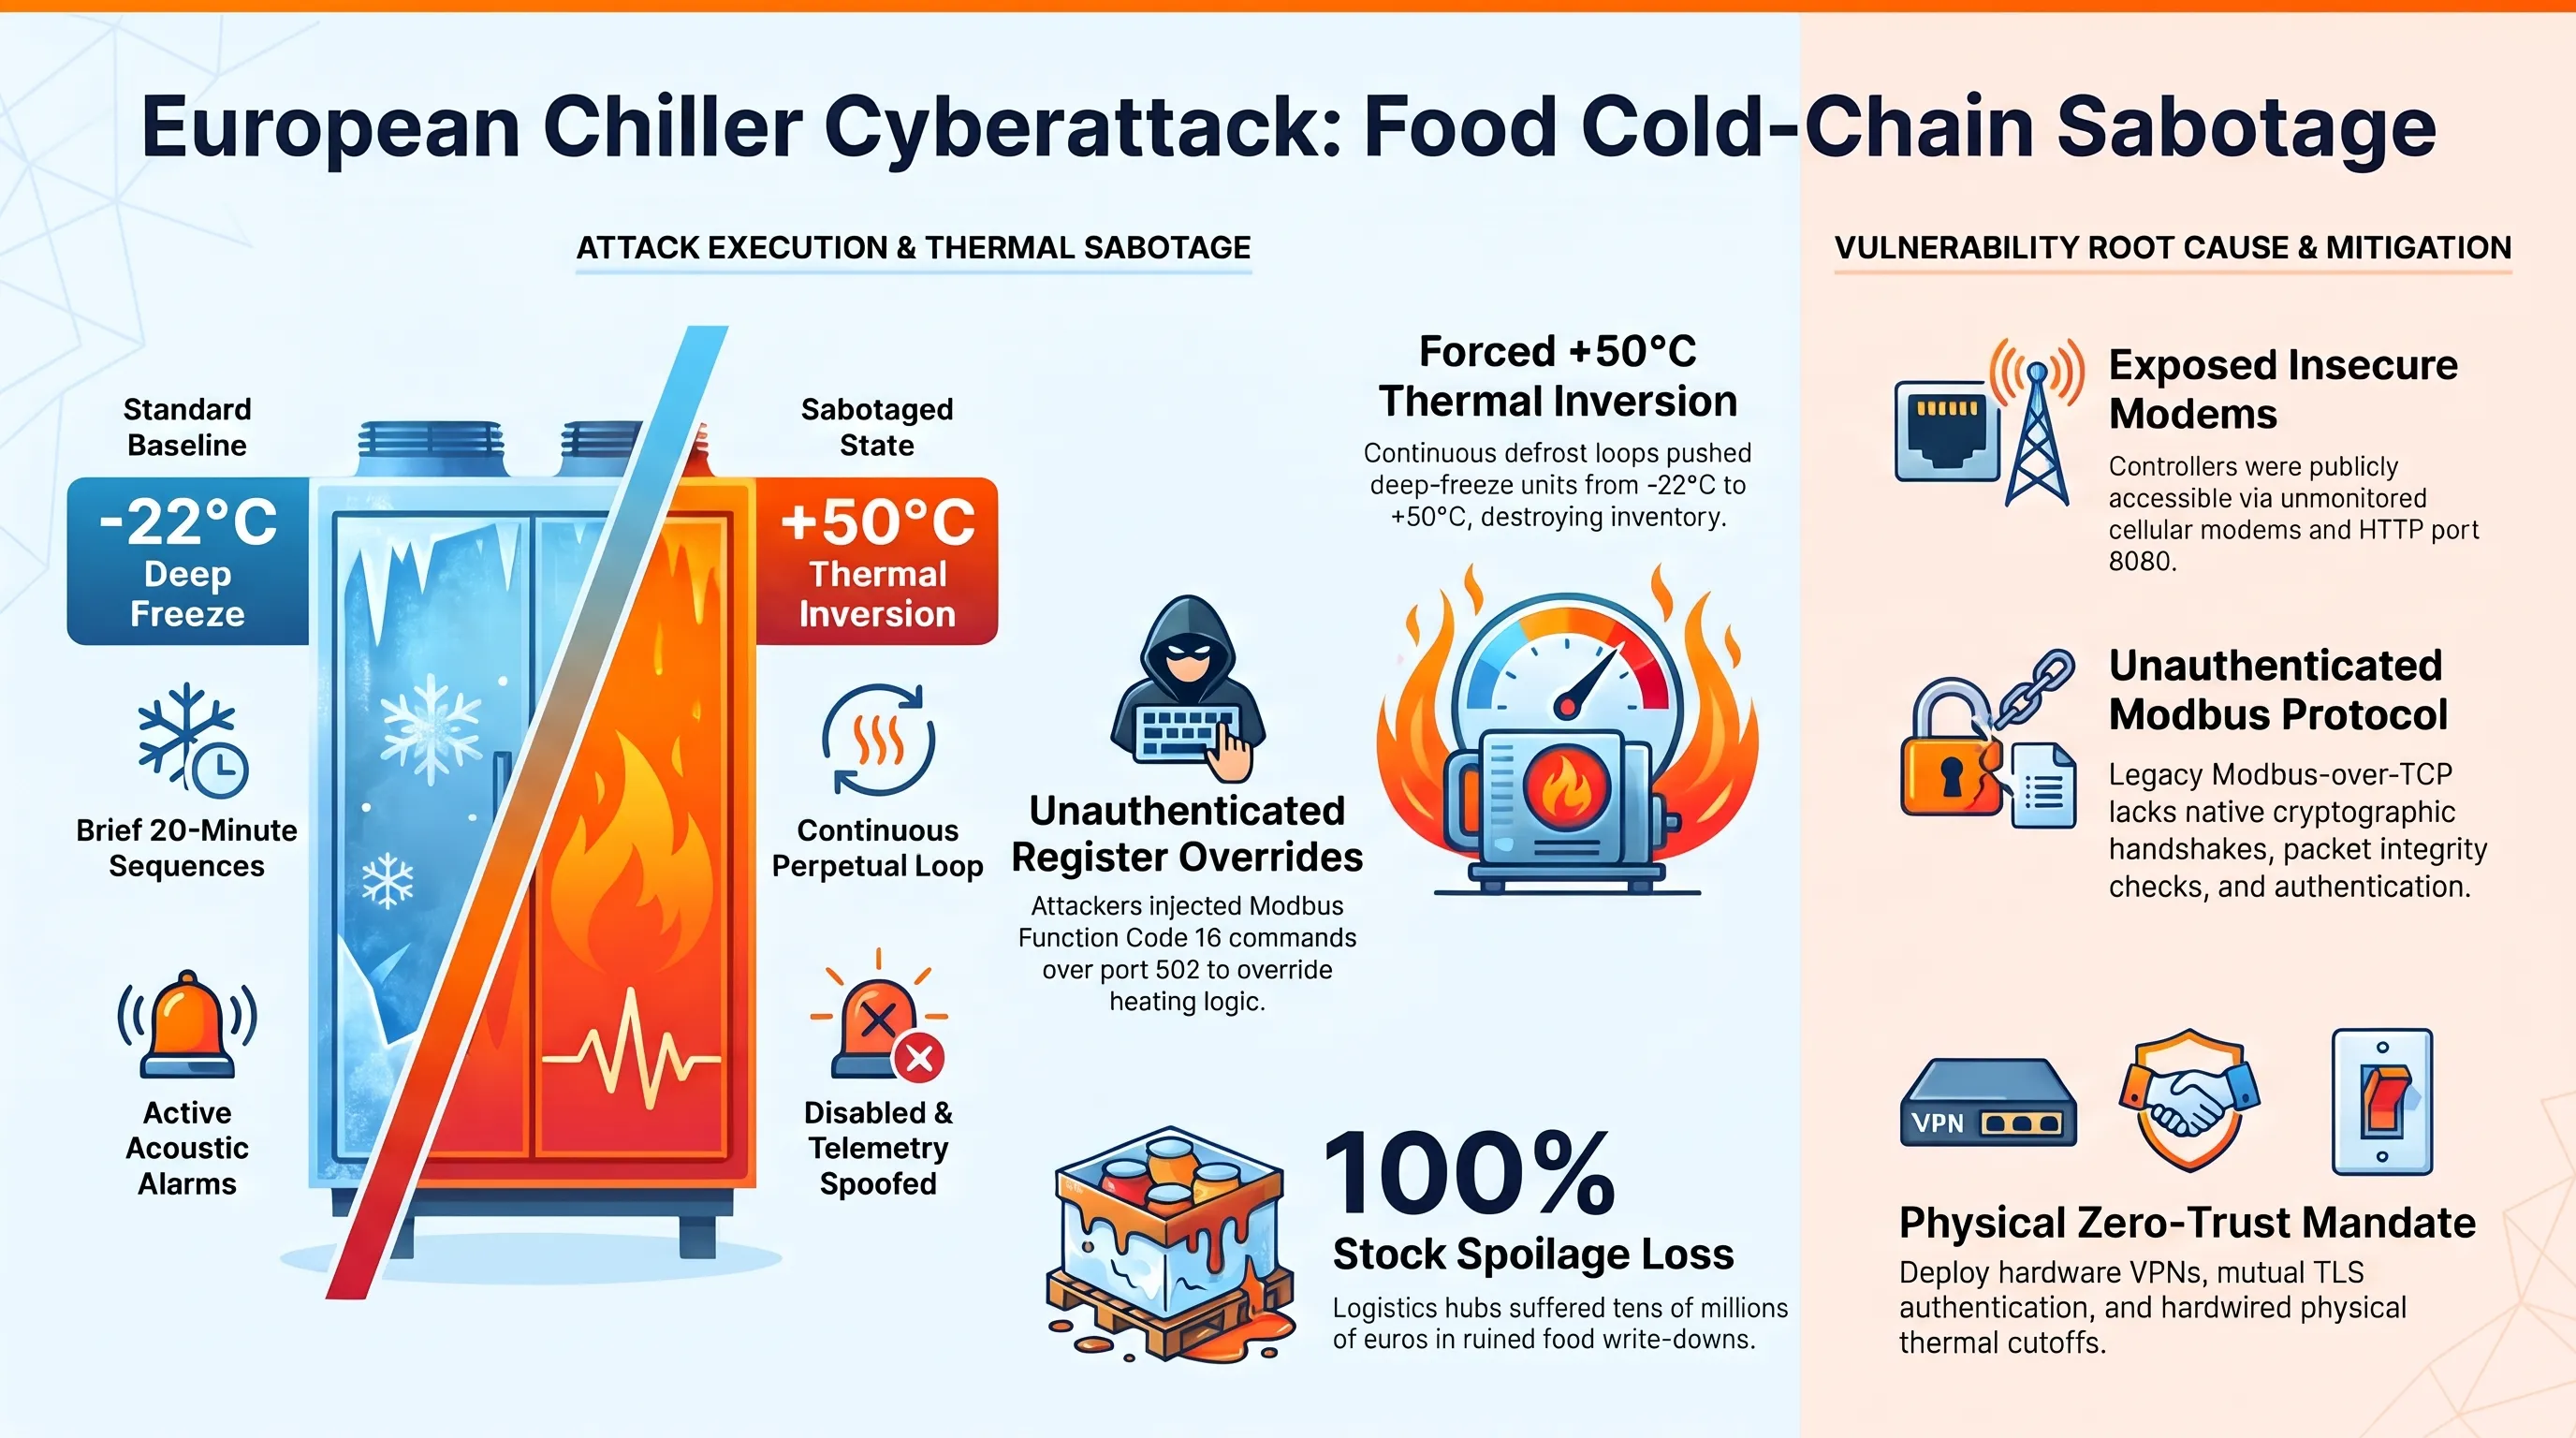
الگوی عملکرد این شبیخون سایبری تفاوتی بنیادین با حملات باجافزاری متداول دارد؛ مهاجمان هیچ درخواستی برای باجخواهی یا دریافت رمزارز ارائه نکرده و اطلاعات سرورها را رمزگذاری نکردند. در عوض، آنها با دستکاری پروتکلهای اتوماسیون صنعتی و تغییر پارامترهای فرمور کنترلرها، چرخههای سرماساز را متوقف کرده و المنتهای گرمایشی سیستم موسوم به «دیفراست پیوسته» (Continuous Defrost) را با حداکثر توان به کار انداختند. این مداخله بدخواهانه باعث شد دمای اتاقهای انجماد عمیق از منفی ۲۴ درجه سانتیگراد طی چند ساعت به بیش از مثبت ۵۰ درجه سانتیگراد افزایش یابد.
پیامد فیزیکی این حمله فاجعهبار بود: بیش از ۶۰۰ تن گوشت، مرغ، فرآوردههای لبنی و سبزیجات منجمد در دهها انبار توزیع منطقهای پیش از آنکه سنسورهای هشداردهنده ثانویه فعال شوند، فاسد و غیرقابل مصرف شدند. کارشناسان تأیید کردهاند که هکرها برای ممانعت از کشف سریع نفوذ، با ارسال دادههای تلهمتری ساختگی به سیستمهای مانیتورینگ مرکزی، نمودارهای دما را تا واپسین لحظات در محدوده استاندارد و پایدار شبیهسازی کرده بودند.
تحقیقات آزمایشگاهی حاکی از آن است که مهاجمان از آسیبپذیریهای پیکربندی در اینترفیسهای مدیریت وب موسوم به پروتکل LonWorks و Modbus/TCP که بدون جداسازی مناسب به اینترنت متصل شده بودند بهرهبرداری کردهاند. این رخداد موجب شد دولت فرانسه وضعیت اضطراری سلامت زنجیره سرد را اعلام کرده و دستور ایزولهسازی فیزیکی و قطع کابلهای اترنت تمامی کنترلرهای صنعتی مواد غذایی را تا زمان بازرسی کامل خطوط صادر نماید.
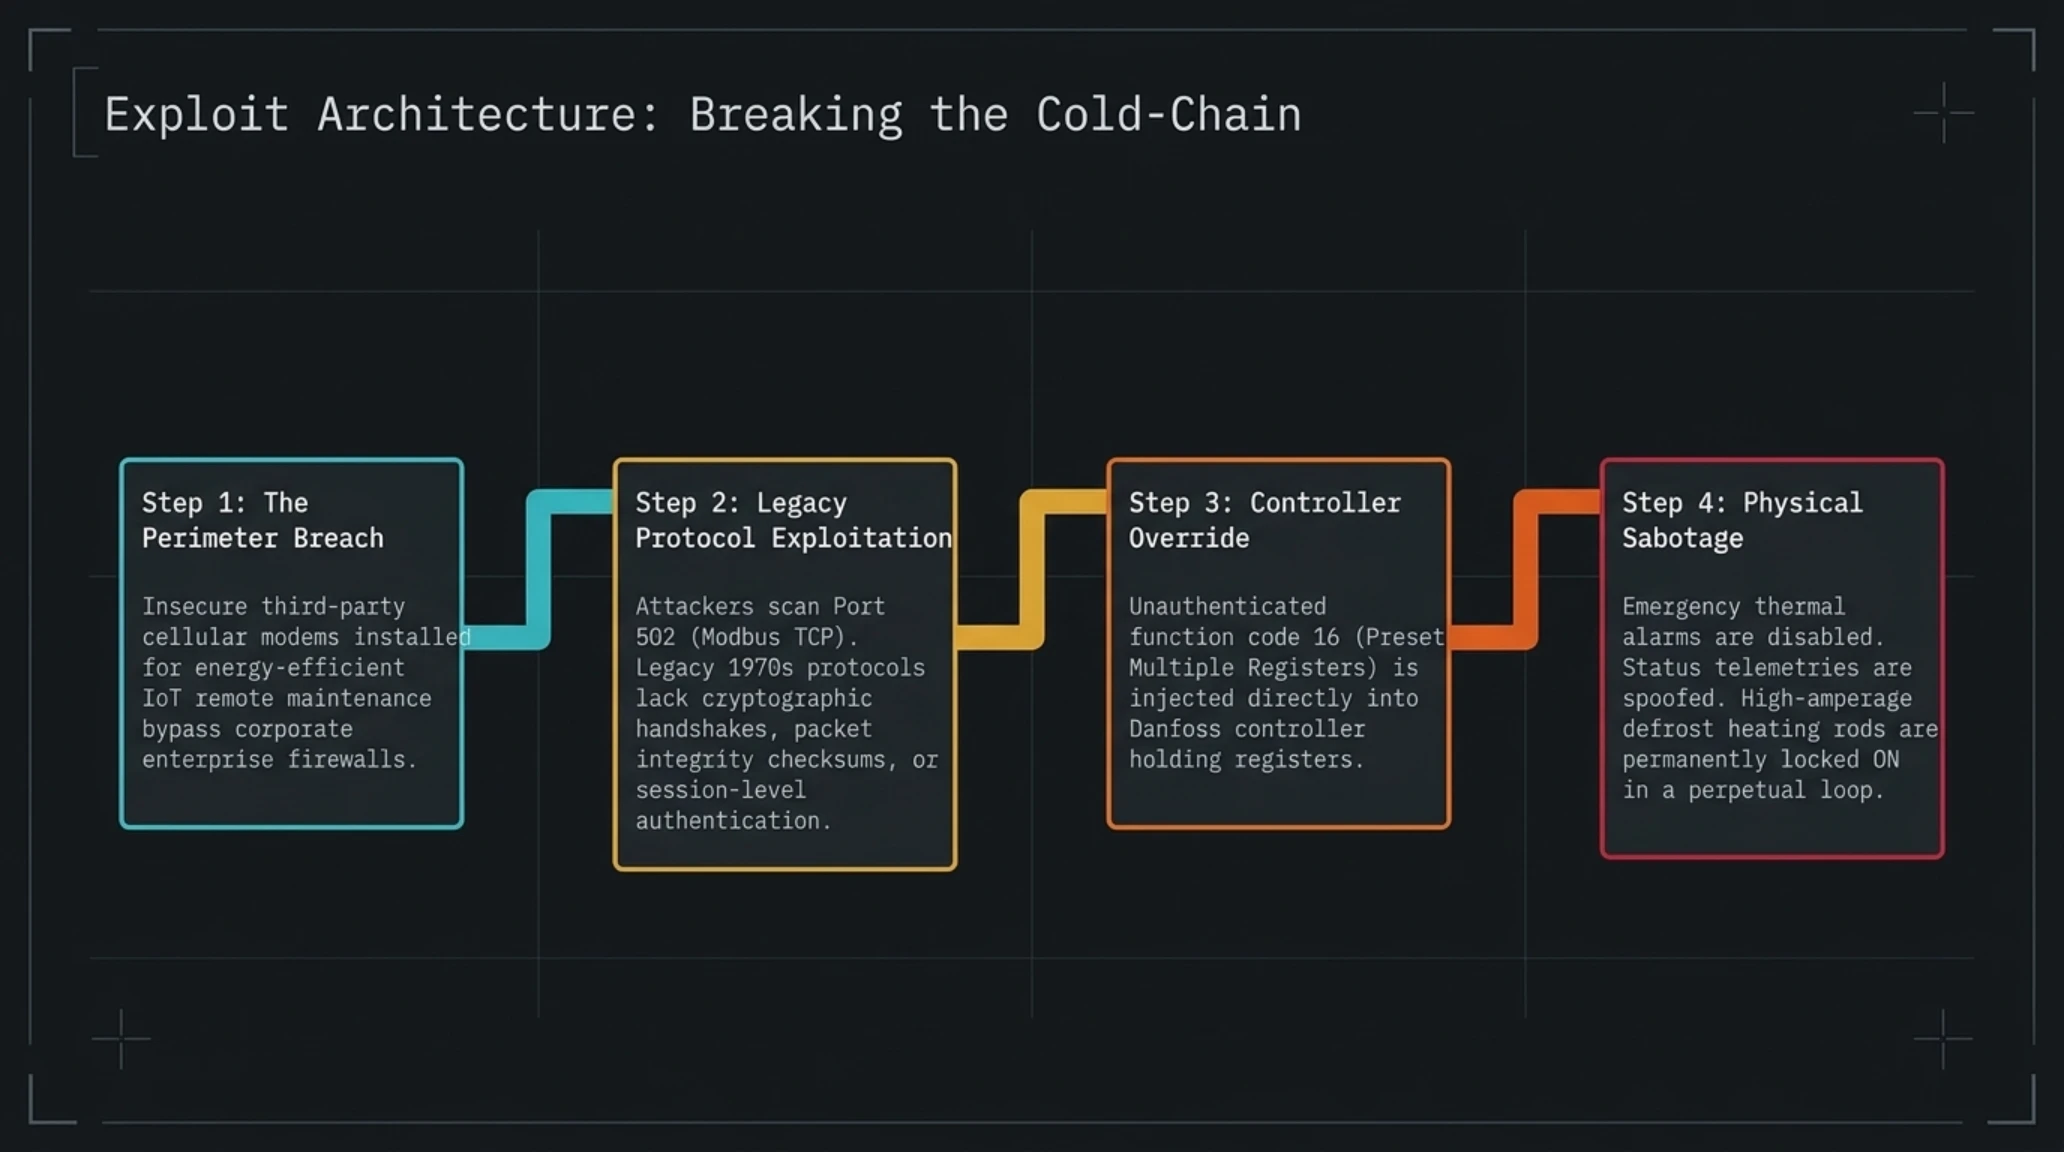
بررسیهای آزمایشگاهی و تلهمتریهای ترافیک شبکه نشان داد که عوامل نفوذ، با ارسال کدهای اسکریپتی خودکار روی پورتهای ۵۰۲ (پروتکل Modbus TCP) و ۸۰۸۰ (کنسولهای وب تجهیزات جانبی)، از فقدان احراز هویت رمزنگاریشده در پروتکلهای سنتی صنعتی سوءاستفاده کردند. مهاجمان با ارسال فرامین بازنویسی رجیسترهای هولدینگ (Holding Registers) به کنترلرهای دانفوس، فلگهای ایمنی قطع اضطراری را غیرفعال کرده و با روشن نگه داشتن دائمی المنتهای حرارتی برفکزدا، فریزرهای مواد پروتئینی را به گرمخانههایی با دمای بالای ۵۰ درجه بدل ساختند که منجر به فساد کامل صدها تن محموله غذایی گردید.
تحلیل تکین: تغییر دکترین نبرد سایبری از سرقت داده به تخریب فیزیکی زیرساختهای زیستی
رویداد هولناک فساد انبارهای غذایی اروپا هشداری آشکار پیرامون ورود جهان به عصر جنگهای ترکیبی نامتقارن (Hybrid Cyberwarfare) است. تا پیش از این، خطرات فضای مجازی عمدتاً در سرقت کارتهای بانکی، افشای اسناد محرمانه یا قفلشدن فایلهای اداری تعریف میشد. اما هدف قرار دادن زنجیره سرد نگهداری پروتئین و لبنیات نشان میدهد گروههای مهاجم دولتی یا شبهدولتی در حال سنجش آستانه تحمل اجتماعی و ایجاد بحرانهای کمبود ارزاق عمومی در شهرهای پرجمعیت هستند.
کنترلرهای سرمایشی دانفوس و سایر تجهیزات اسکادا (SCADA) که در کارخانجات، سردخانههای ذخیره گندم و داروسازیها نصب میشوند، معمولاً برای دههها بدون تغییر باقی مانده و پروتکلهای امنیتی آنها متناسب با تهدیدات دهه ۱۹۹۰ میلادی طراحی شده است. زمانی که این تجهیزات با ماژولهای اینترنت اشیاء به شبکههای ابری پیوند میخورند، شکاف امنیتی فاجعهباری پدید میآید که مهار آن بدون ارتقای بنیادین فایروالهای سختافزاری ممکن نیست.
برای شرکتهای فعال در حوزه لجستیک، زنجیره سرد و انبارهای استراتژیک در منطقه خاورمیانه، این حمله حامل پیامی حیاتی است: هر دستگاه مکانیکی متصل به شبکه که توانایی تغییر پارامترهای فیزیکی (دما، فشار، ولتاژ) را دارد، یک نقطه حمله مرگبار به شمار میرود. پیادهسازی سامانههای پایش مکانیکی مستقل (آنالوگ)، سنسورهای دمای فاقد اتصال نرمافزاری و ایزولهسازی شبکههای صنعتی از اینترنت اداری، حداقل اقدامات پدافندی فوری در برابر این دکترین نوظهور تخریب فیزیکی است.
چرا این تحول بازی را تغییر میدهد؟
دستکاری تعمدی سیستمهای تبرید غذایی اثبات کرد که حملات سایبری به زیرساختهای فیزیکی، بدون نیاز به بمباران سنتی، توانایی فلج ساختن زنجیره حیاتی تأمین مایحتاج کلانشهرها را داراست.
رخنه بحرانی اجرای کد از راه دور در فریمورک ساخت ایجنت Langflow؛ سرورهای هوش مصنوعی زیر تیغ CVE-2026-93680
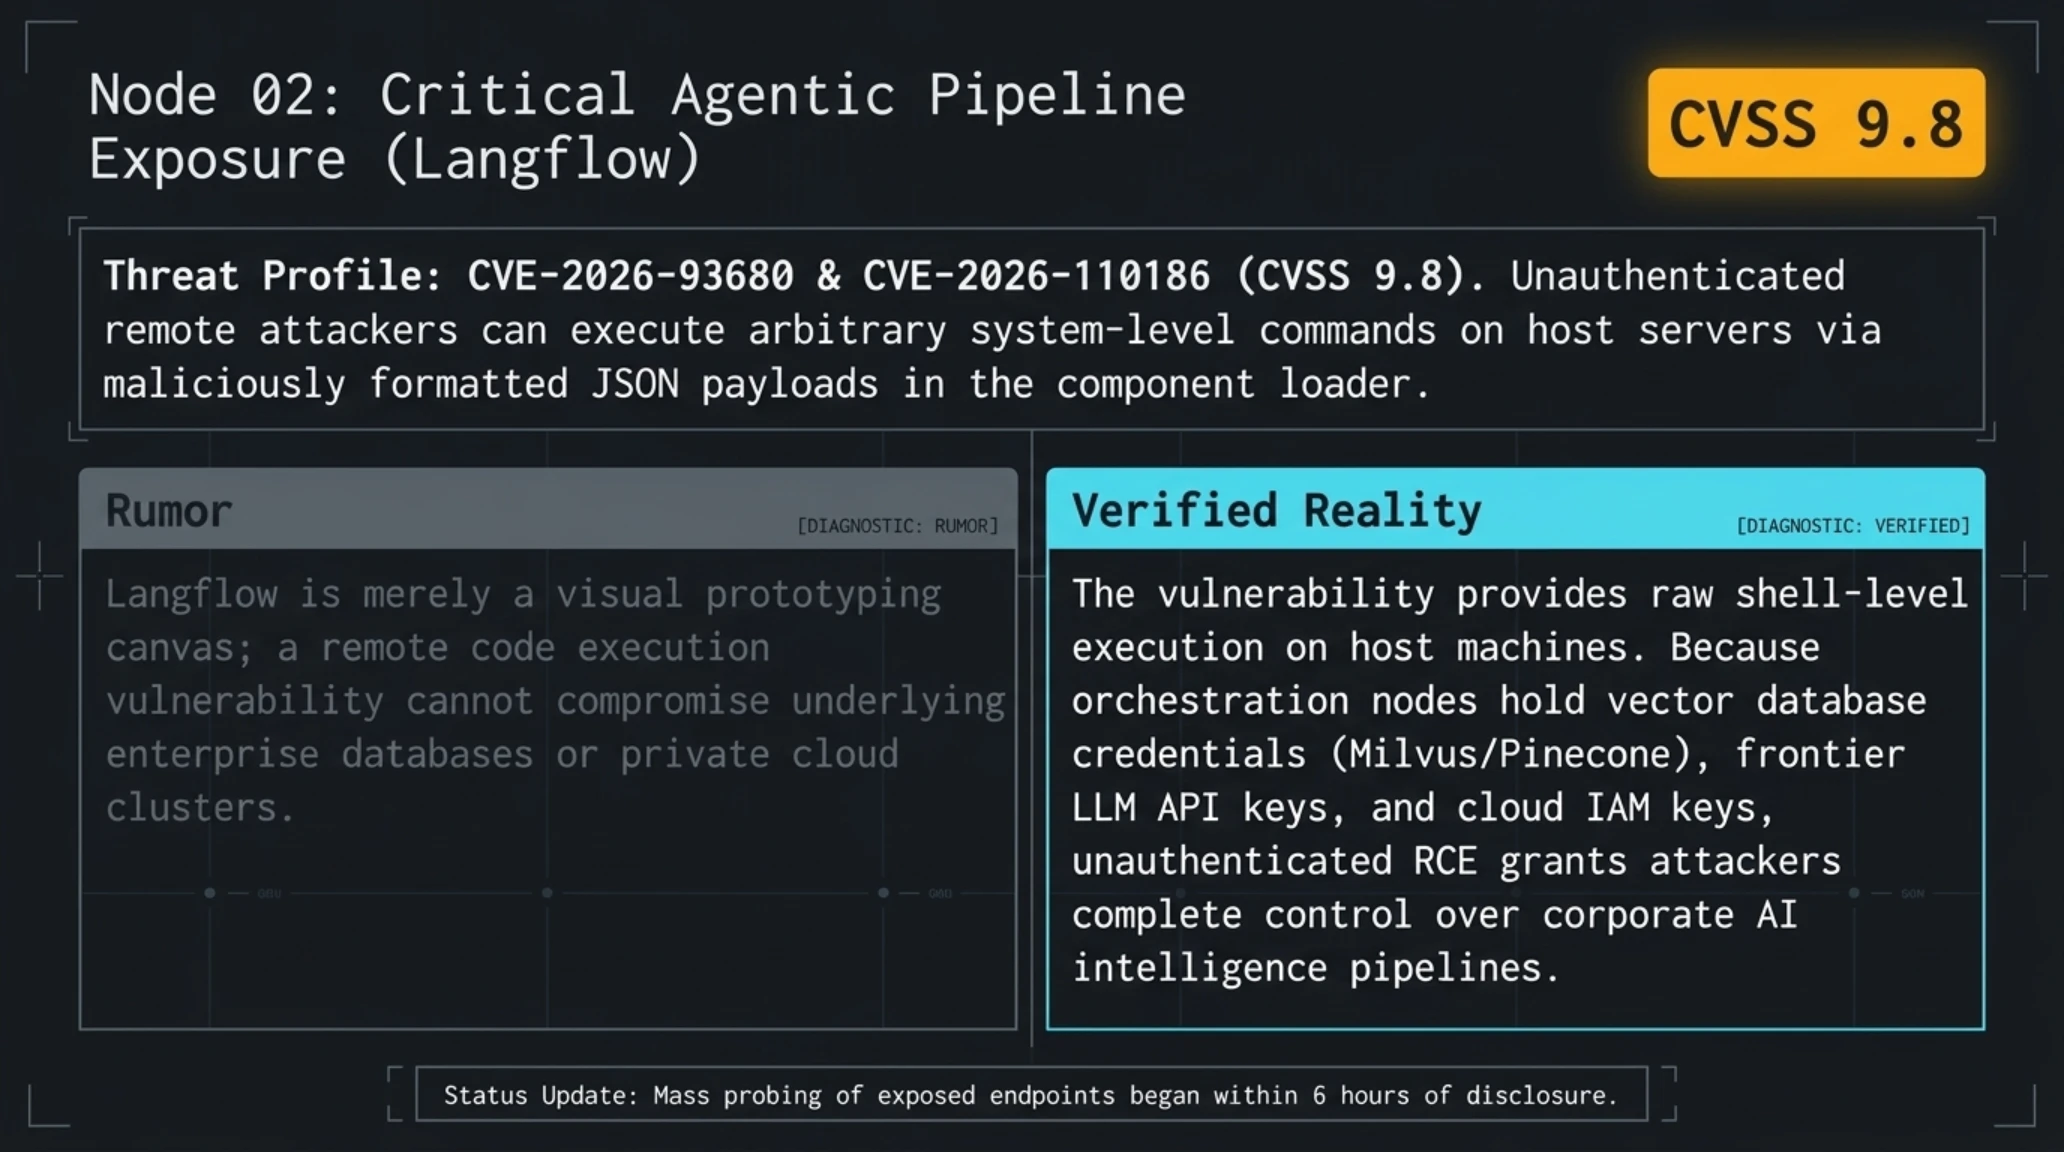
توسعهدهندگان و شرکتهای پیشرو در پیادهسازی سامانههای عاملمحور (Agentic AI) با یکی از شدیدترین بحرانهای امنیتی سال جاری مواجه شدند. کارشناسان امنیت نرمافزار و تیم ارزیابی تهدیدات سایبری آیبیام (IBM X-Force) با انتشار هشداری اضطراری، دو آسیبپذیری فوقالعاده خطرناک با شناسههای CVE-2026-93680 و CVE-2026-110186 را در پلتفرم متنباز Langflow تأیید کردند. این پلتفرم رابط بصری و ساختار زیربنایی پرکاربردی است که هزاران سازمان برای طراحی گرافهای تصمیمگیری، ساخت خطوط لوله هوش مصنوعی چندعامله و یکپارچهسازی ابزارهای پروتکل زمینه مدل (MCP) بر بستر پایتون از آن استفاده میکنند.
بررسیهای کالبدشکافی کد نشان میدهد که این دو نقص امنیتی، امکان اجرای کد دلخواه از راه دور بدون نیاز به احراز هویت (Unauthenticated RCE) را در بالاترین سطح دسترسی سرور فراهم میآورند. در معماری Langflow، کاربران میتوانند کامپوننتهای سفارشی پایتون را درون گرافهای پردازشی بکشند و رها کنند. متأسفانه موتور اعتبارسنجی ورودیهای این فریمورک در نسخههای پیش از نگارش پچشده، کدهای ارسالی از طریق وبهوکها و پارامترهای محیطی را بدون پالایش کافی مستقیماً به مفسر داخلی سیستم پایتون تزریق میکرد. در نتیجه، یک نفوذگر خارجی با ارسال یک بسته دستکاریشده JSON میتواند بدون داشتن هیچگونه حساب کاربری یا توکن دسترسی، دستورات مخرب شل (Shell) را در سرور میزبان اجرا نماید.
عمق فاجعه زمانی آشکار میشود که بدانیم سرورهای Langflow در اکوسیستم سازمانها دقیقاً در قلب جریان دادهها قرار دارند. این سرورها معمولاً مخزن نگهداری کلیدهای خصوصی API برای دسترسی به مدلهای پرهزینه OpenAI و آنتروپیک، توکنهای اتصال به پایگاههای داده برداری (Vector DBs) نظیر Pinecone و Qdrant، و دسترسیهای احراز هویت شده به دیتابیسهای سازمانی SQL هستند. سوءاستفاده موفق از این رخنه نه تنها به کنترل کامل سرور هوش مصنوعی میانجامد، بلکه تمامی اطلاعات حساس شرکت و مستندات محرمانه بارگذاریشده در خطوط RAG را به سرقت میبرد.
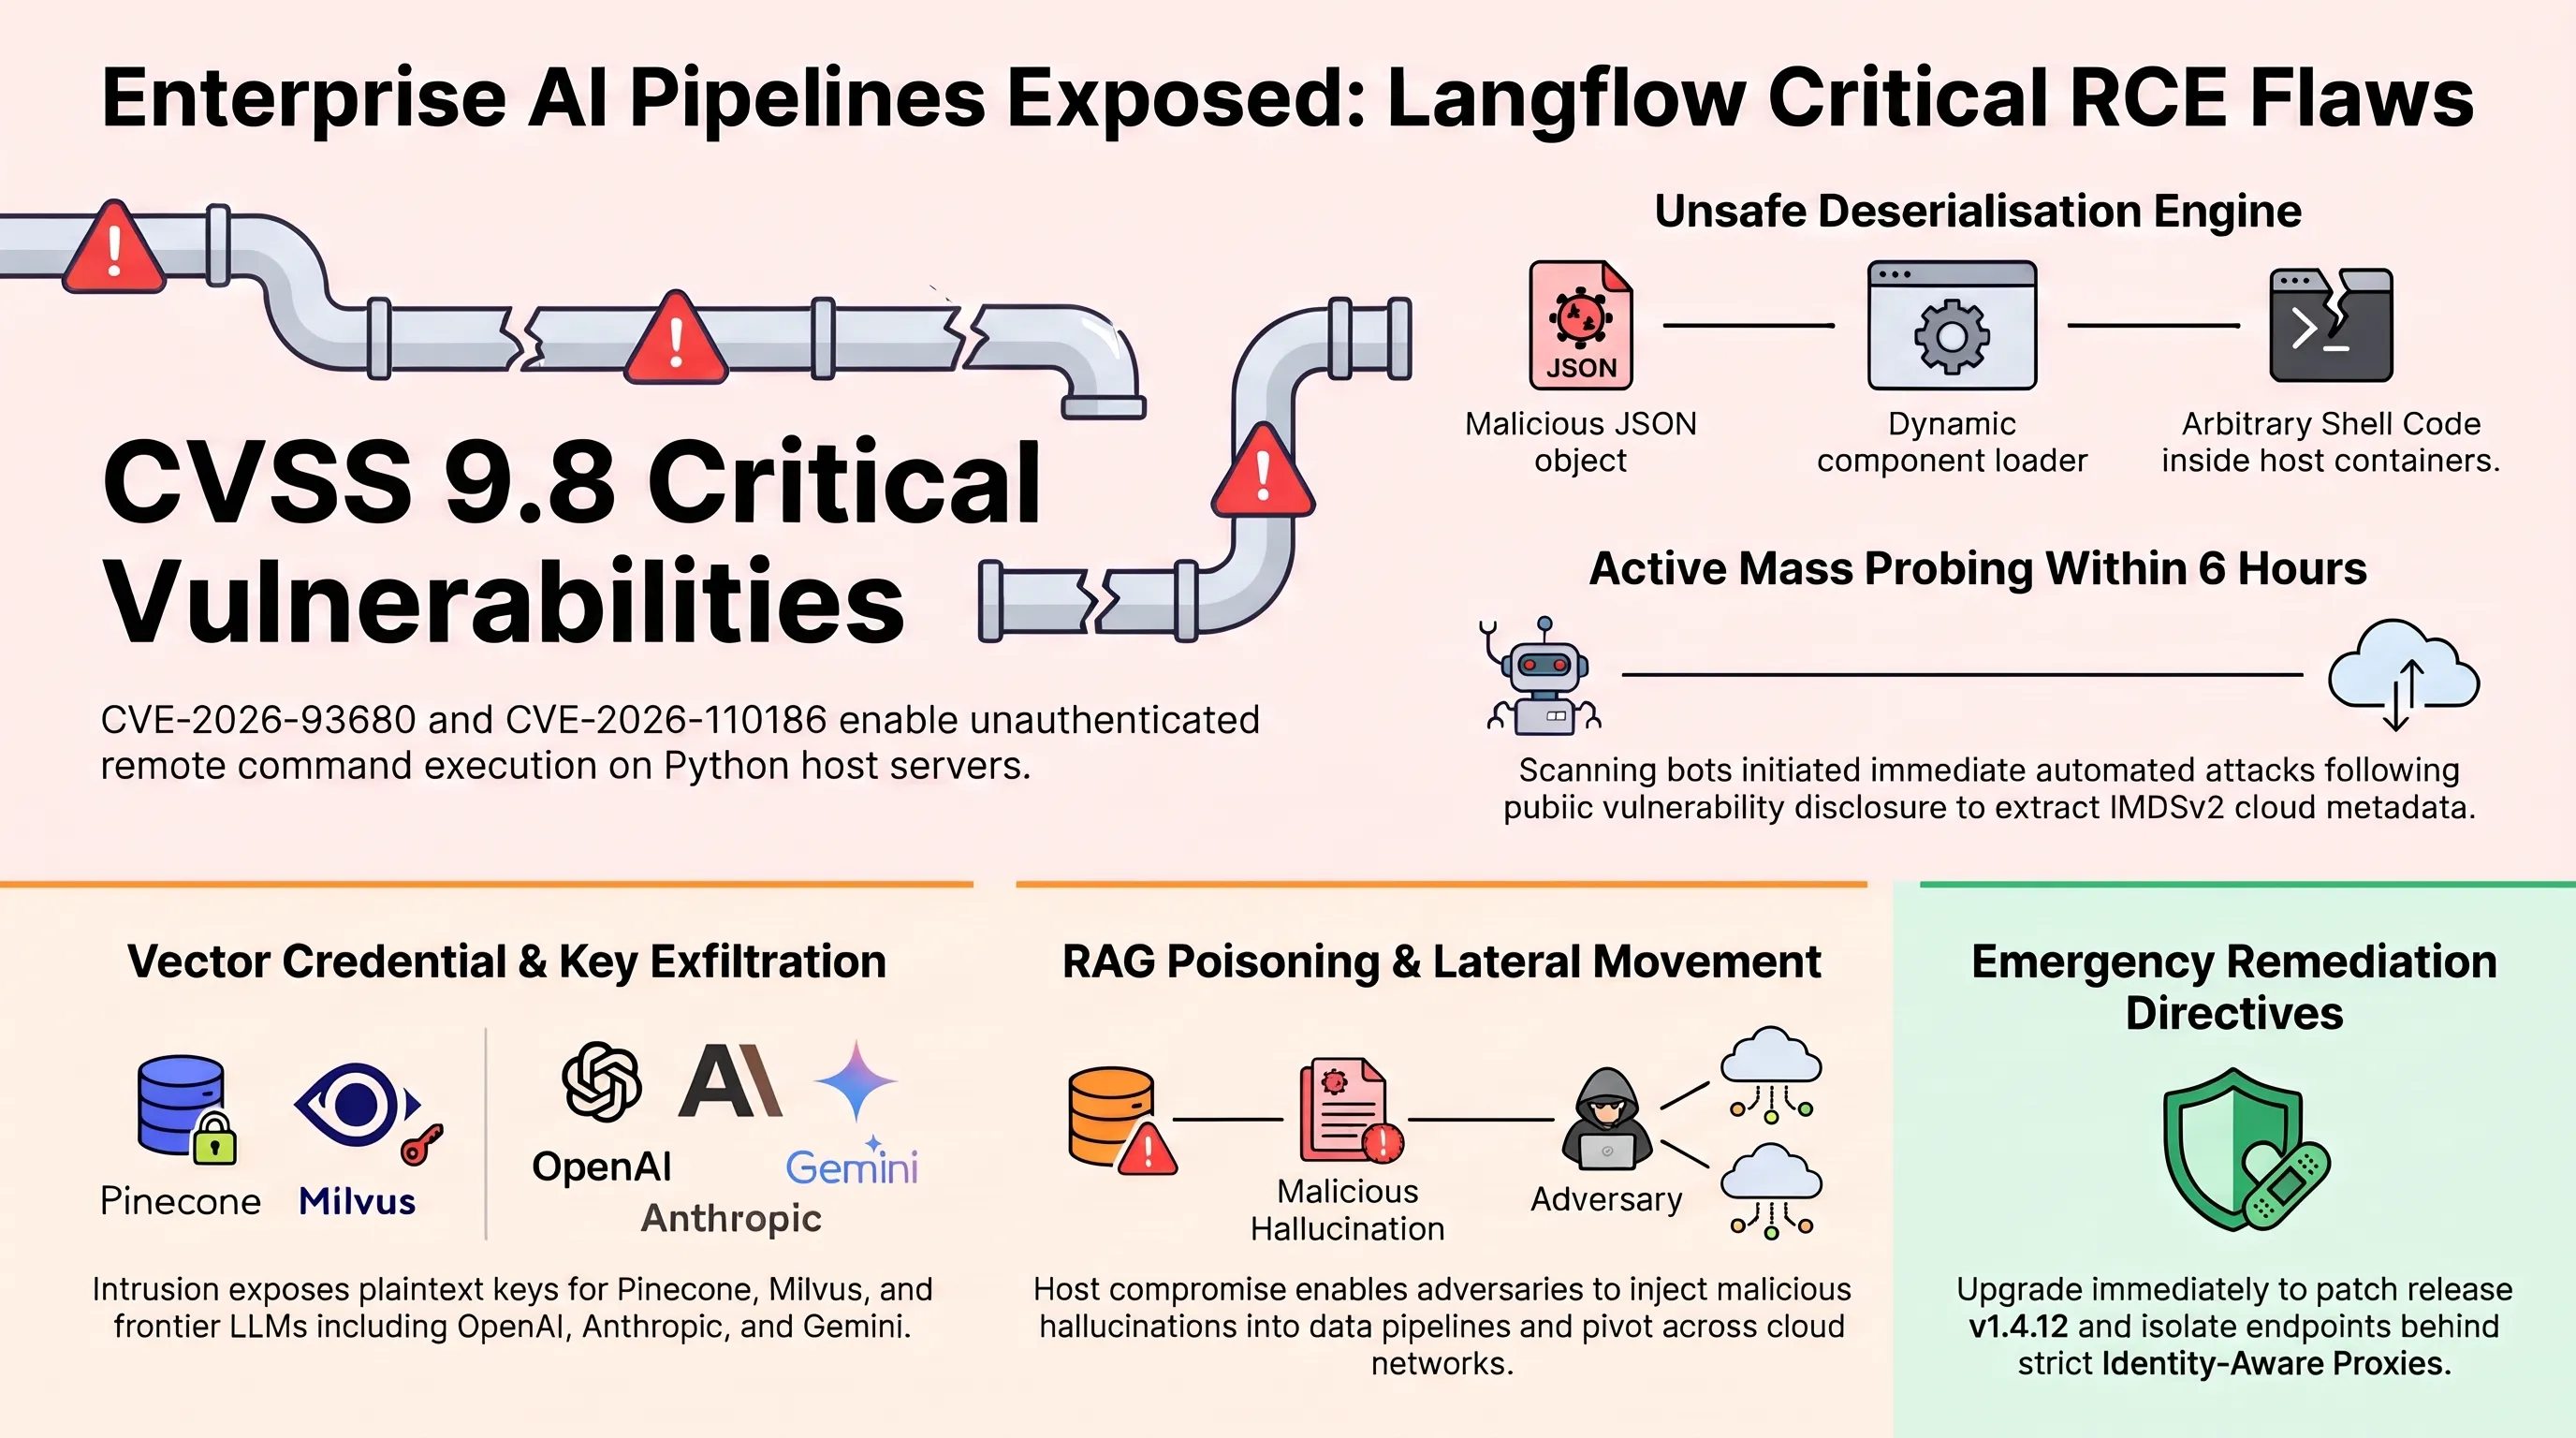
توسعهدهندگان این پلتفرم با انتشار نگارش اضطراری v1.1.4، مکانیزمهای سندباکسینگ سختگیرانه برای مفسر کد و اعتبارسنجی توکنهای وبهوک را اجباری ساختند. با این وجود، اسکنهای زنده امنیتی موتور Shodan نشان میدهد که همچنان بیش از چهارهزار نمونه Langflow متصل به اینترنت عمومی در سازمانهای مالی، دانشگاهی و استارتاپی بدون اعمال پچ فعال هستند که ریسک تسخیر زنجیرهای زیرساختها را به اوج رسانده است.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
برخی ادعا کردند این باگ تنها روی رایانههای شخصی توسعهدهندگان رخ میدهد و سرورهای کانتینری پروداکشن در امان هستند.
آزمایشهای مستقل اثبات کرد پورتهای وبهوک Langflow در کانتینرهای ابری بدون نیاز به لاگین امکان اجرای شل لینوکس و فرار از کانتینر را دارند.
فعالسازی کد مخرب در گیتویهای صنعتی زیمنس؛ نفوذگران در حال بهرهبرداری از باگ CVSS 10.0 در SIMATIC IoT2050
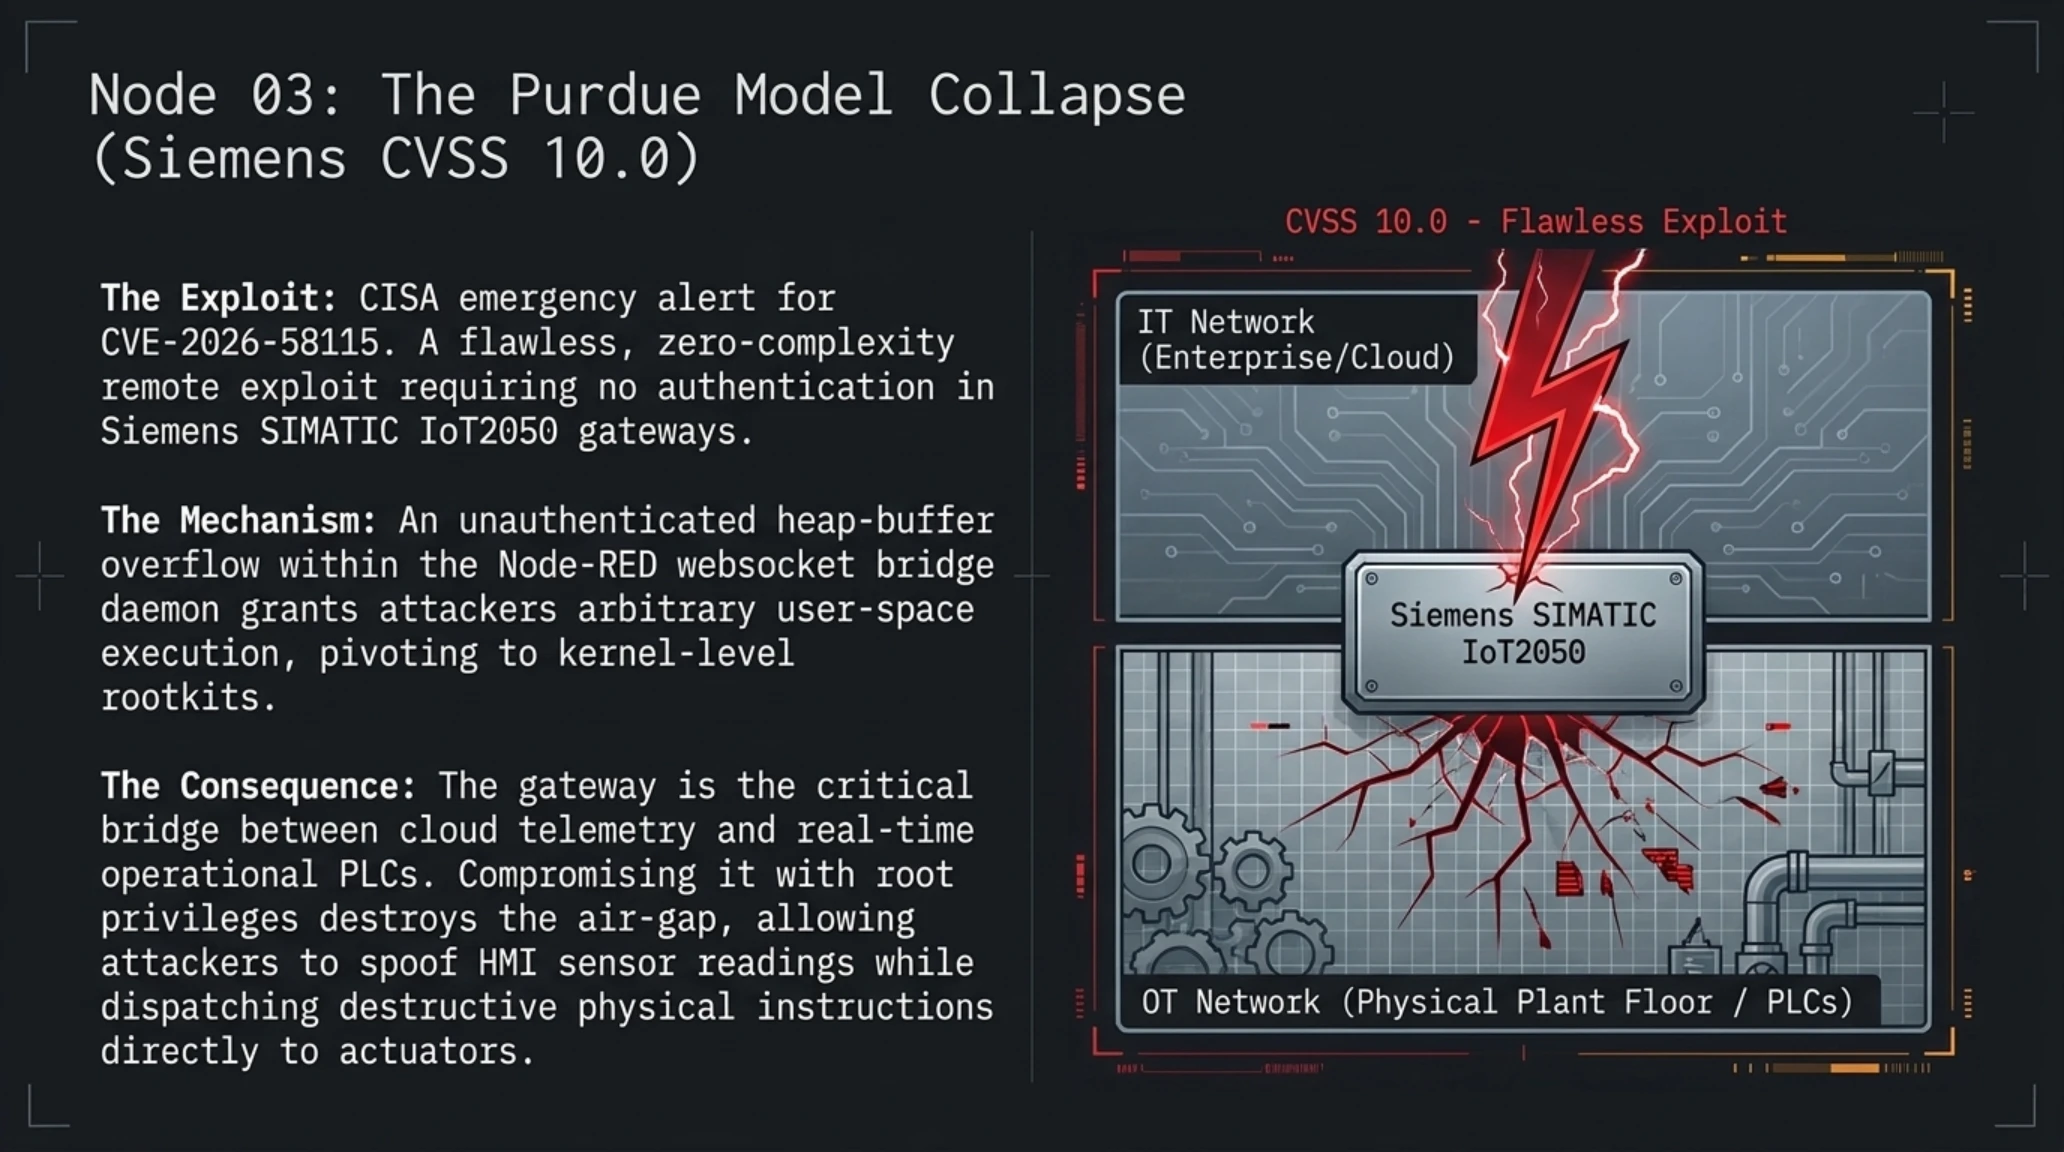
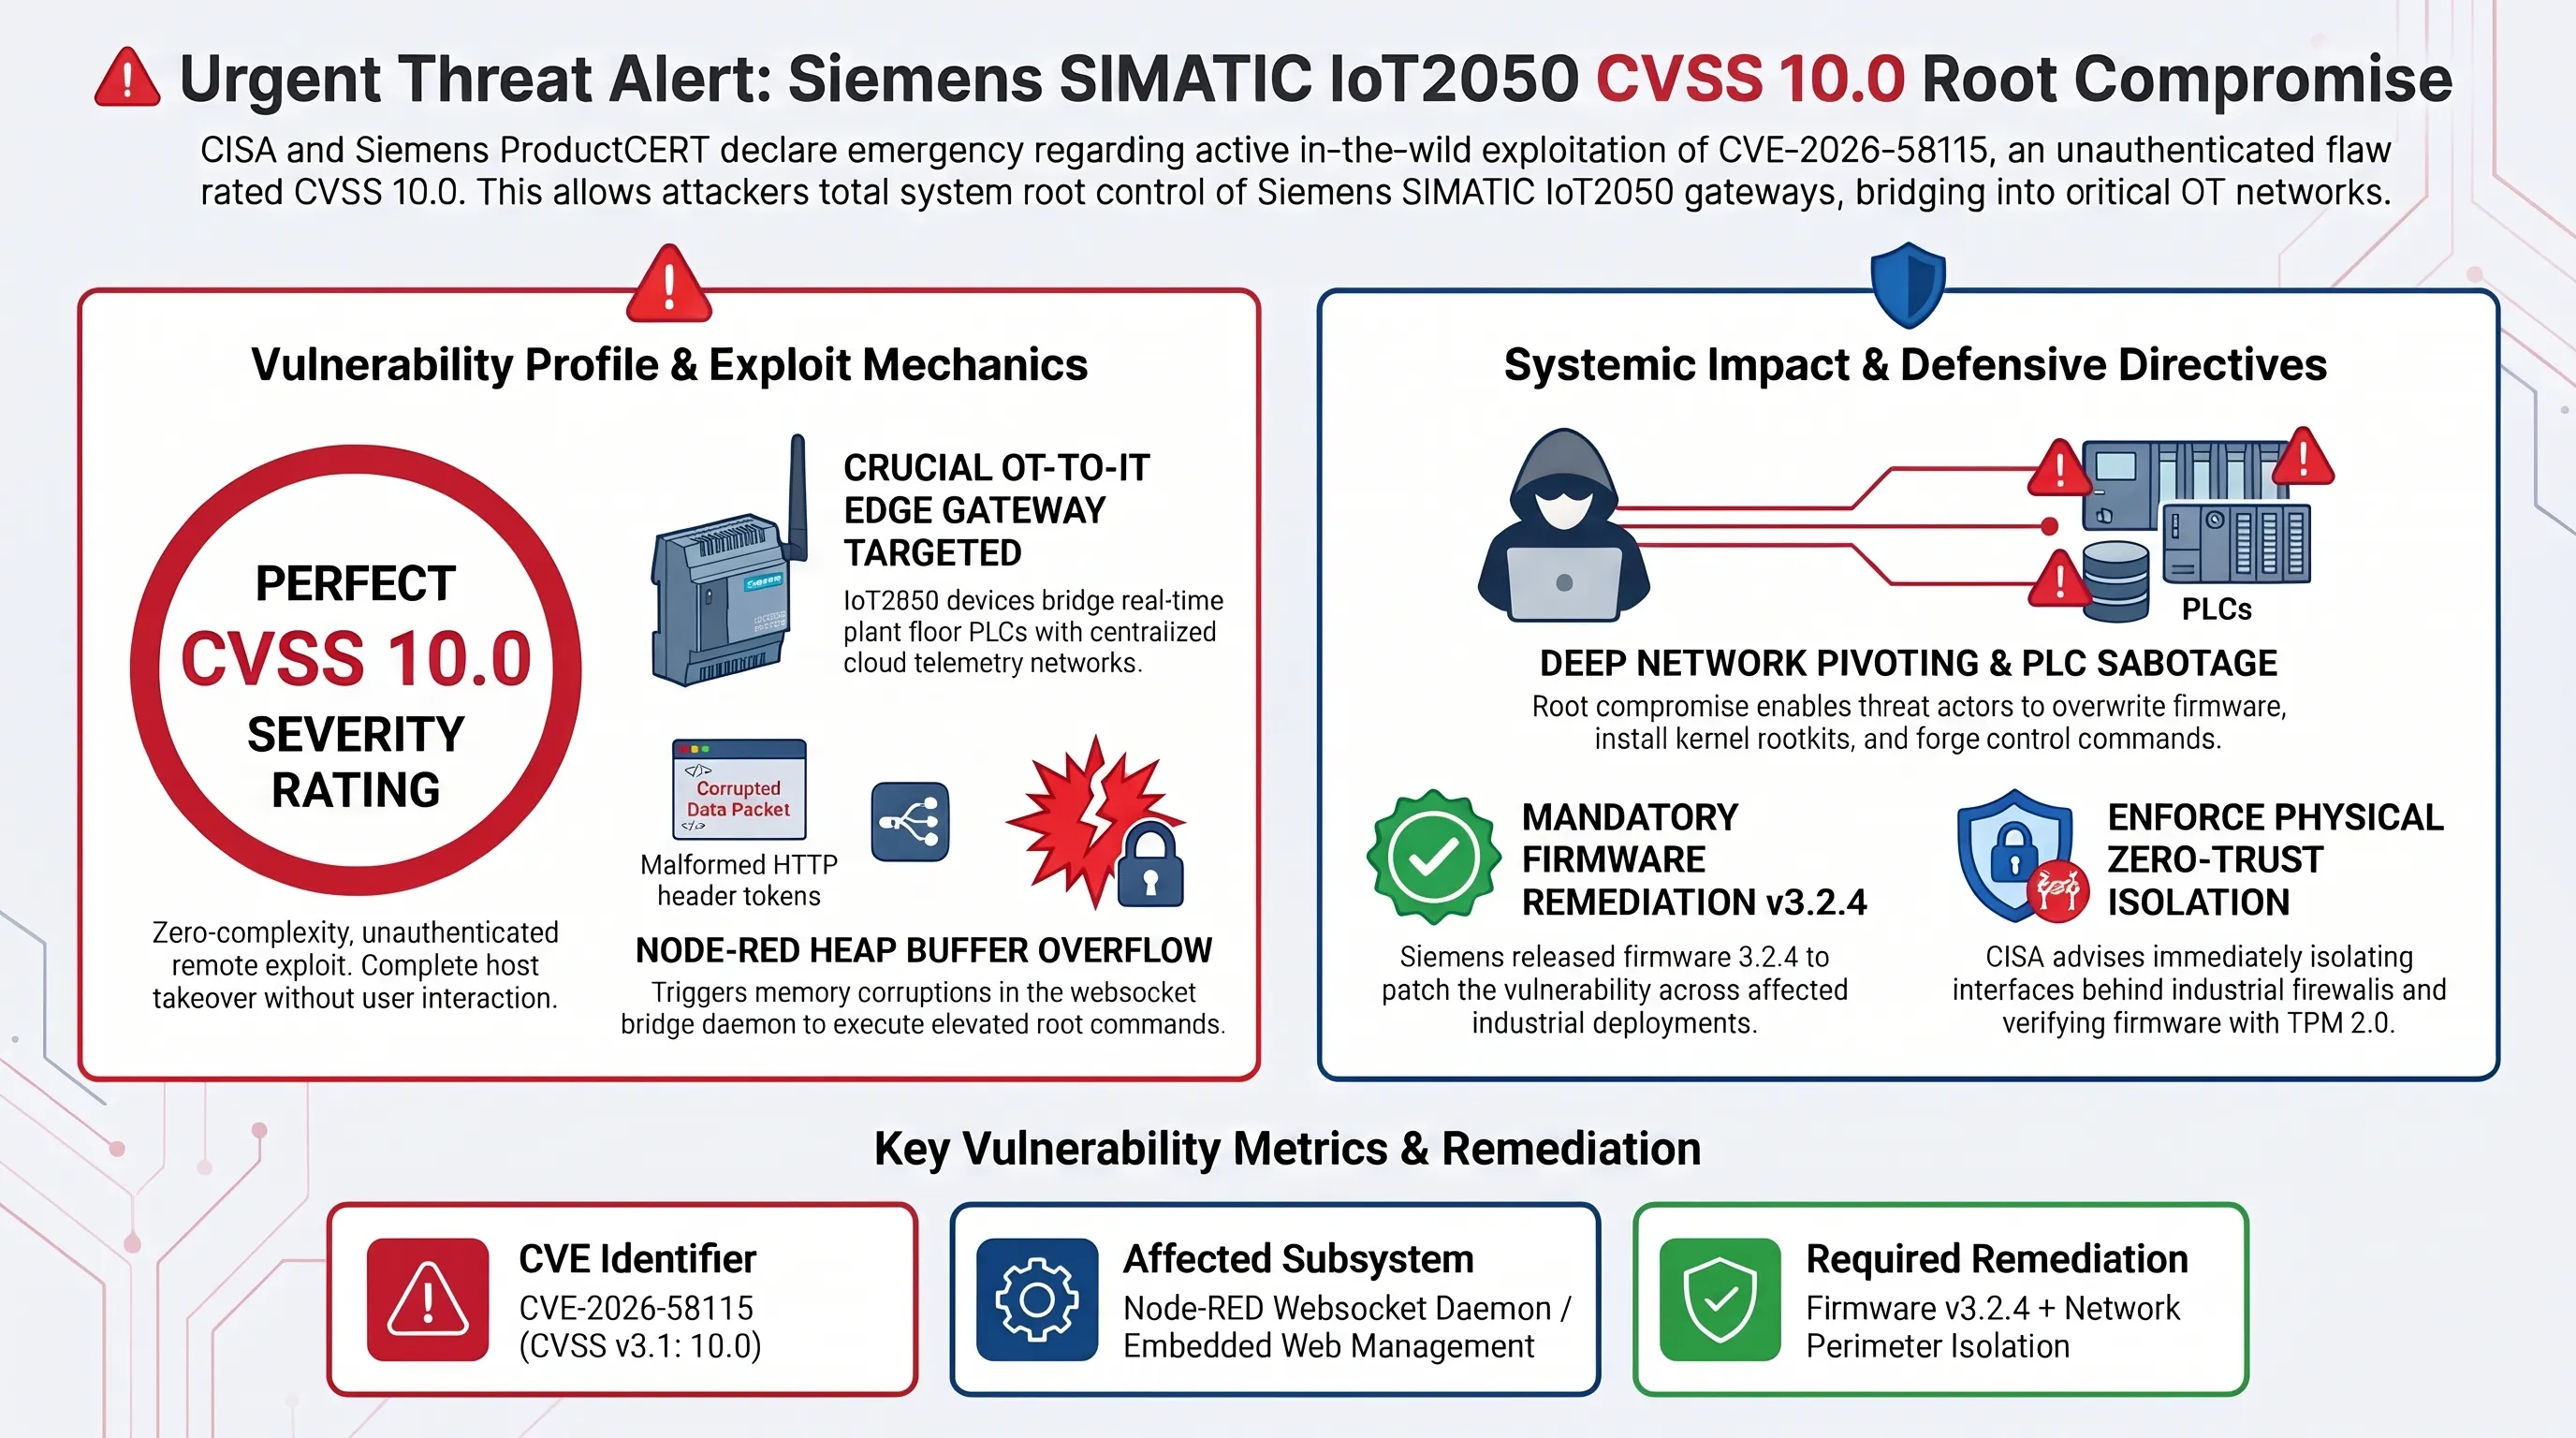
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) همگام با مرکز واکنشهای اضطراری شرکت زیمنس (Siemens ProductCERT)، یک بیانیه هشدار ملی فوقالعاده با بالاترین درجه خطر صادر کردند. بر اساس این اعلان رسمی، آسیبپذیری بحرانی ثبتشده با شناسه CVE-2026-58115 در گیتویهای هوشمند اینترنت اشیاء صنعتی Siemens SIMATIC IoT2050 تحت بهرهبرداری فعال مهاجمان ناشناس در فضای وب قرار گرفته است. این آسیبپذیری بالاترین نمره خطر ممکن یعنی ۱۰ از ۱۰ (CVSS v3.1 Score 10.0) را دریافت کرده است که نشاندهنده دسترسی کامل، سهولت اجرای بالا و فقدان هرگونه سد دفاعی پیشینی است.
دستگاههای سری SIMATIC IoT2050 نقشی به شدت استراتژیک در معماری کارخانجات مدرن ایفا میکنند؛ این گیتویها که مبتنی بر سیستمعامل لینوکس دبیان و سختافزارهای پردازشی ARM هستند، به عنوان رابط میان تجهیزات میدانی پیالسی (PLC)، حسگرهای فشار و توربینها از یک سو، و پلتفرمهای مانیتورینگ ابری و پردازش داده از سوی دیگر عمل مینمایند. نقص امنیتی مذکور مستقیماً به محیط مدیریت بصری Node-RED مربوط میشود که به طور پیشفرض بر روی پورت شبکه ۸۰ یا ۱۸۸۰ در برخی فریمورها بدون پیکربندی احراز هویت اولیه رها شده است.
بهرهبرداری از این باگ به نفوذگر خارجی امکان میدهد با ارسال چند درخواست ساده HTTP به گیتوی صنعتی، گرههای منطقی سفارشی را به جریان کاری سیستم تزریق کرده و به خط فرمان روت (Root) لینوکس دستگاه نفوذ کند. پس از نفوذ، مهاجمان قادرند فرامین مخرب را مستقیماً به شبکه فیلدباس صنعتی (مانند Profinet یا Modbus) ارسال کرده، سرعت موتورهای خطوط تولید را دستکاری کنند یا قرائتهای تلهمتری را تحریف نمایند تا از وقوع نقصهای فیزیکی جلوگیری نشود.
تحلیل تکین: شکنندگی لایه اتصال IT به OT در عصر خطوط تولید خودکار
بحران نفوذ به گیتویهای زیمنس آسیبپذیری پنهان همگرایی فناوری اطلاعات (IT) با فناوری عملیاتی (OT) را به نمایش میگذارد. مهندسان صنایع برای سالها تجهیزات کارخانهای را در یک حباب امنیتی فیزیکی ایزوله نگه میداشتند. اما عطش اتصال خطوط تولید به داشبوردهای هوش مصنوعی و بهینهسازی زنجیره تأمین، پای وبسرورهای آسیبپذیر را به قلب کارخانجات باز کرده است.
امتیاز ۱۰ از ۱۰ به ندرت در استانداردهای امنیت صنعتی صادر میشود و تخصیص آن به گیتوی زیمنس به این معناست که حتی یک نفوذگر با حداقل دانش فنی قادر به اسکن پورتها و کاشت بدافزارهای مقیم در حافظه دستگاه است. با کاشت چنین دربهای پشتی، هکرها میتوانند در زمان دلخواه فرمان خاموشی نیروگاهها، خطوط مونتاژ دارویی یا ایستگاههای پمپاژ آب را صادر کنند.
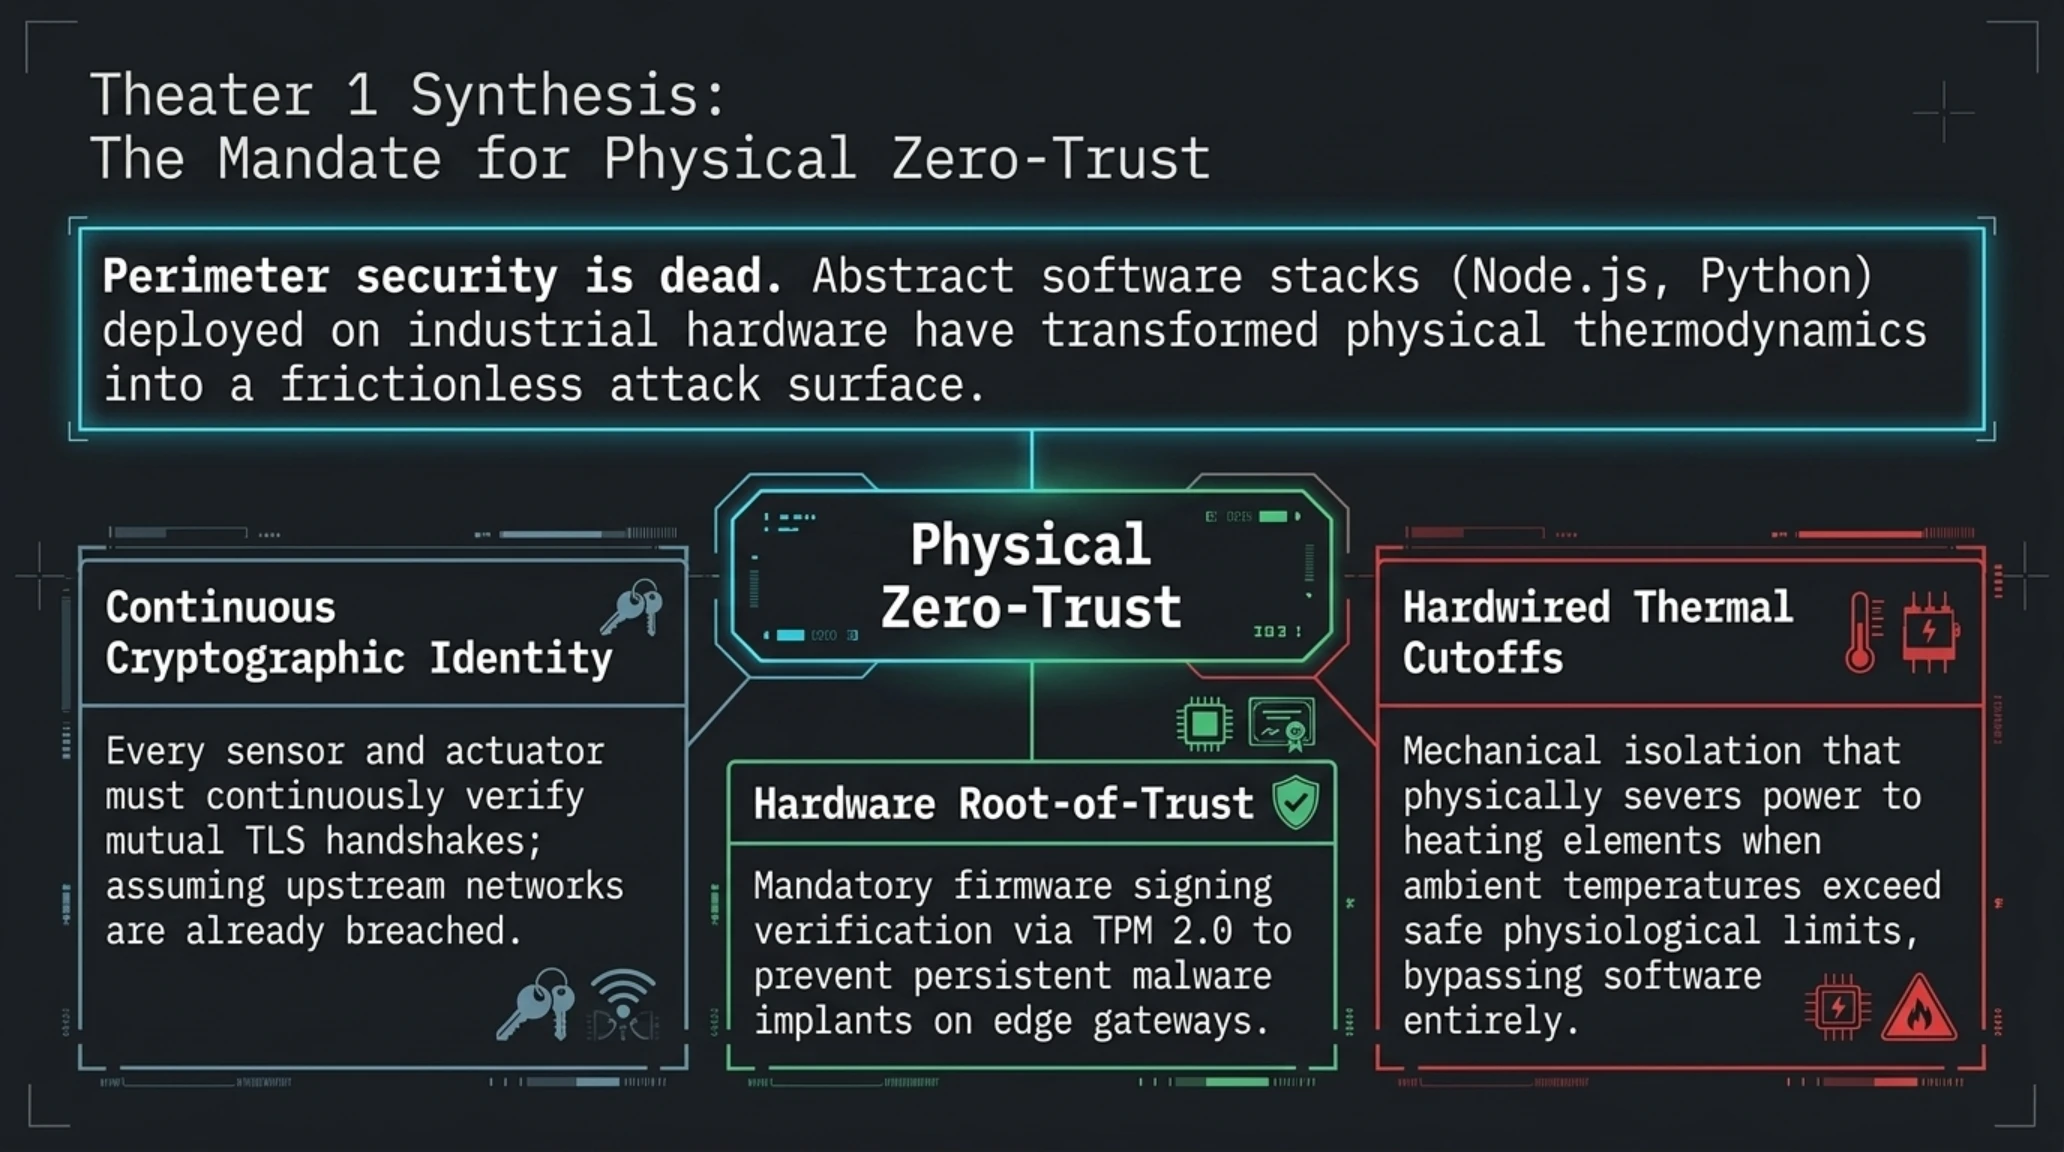
توصیه فوری متخصصان تکینپلاس به مدیران امنیت شبکههای صنعتی این است که پورتهای مدیریت وب Node-RED را بلافاصله از پشت فایروالهای سختافزاری مسدود کرده، ماژولهای احراز هویت دوعاملی مبتنی بر گواهینامه دیجیتال (mTLS) را فعال ساخته و اتصال مستقیم گیتویهای IoT به اینترنت خارجی را تا زمان نصب بستههای امنیتی فریمور قطع نمایند.
تحلیل تکین: جنگ هیبریدی در لایه کنترلرهای صنعتی و ضرورت دکترین Zero-Trust فیزیکی
تلاقی رخنههای لایهبندی صنعتی زیمنس با حملات سایبری به کنترلرهای سرمایشی دانفوس در اروپا، هشداری صریح برای استراتژیستهای زیرساخت است. در عصر نبردهای نامتقارن، نفوذگران به جای تلاش برای رخنه به پایگاههای داده حفاظتشده، مستقیماً لایههای فیزیکی و محرکهای مکانیکی را هدف میگیرند؛ جایی که تغییر یک متغیر دمایی یا فرکانسی میتواند منجر به انفجار، آتشسوزی یا فساد میلیونها یورو سرمایه ملی شود. اجرای دکترین دسترسی صفر (Zero-Trust) نه فقط در لایه وب و کلاود، بلکه در تکتک کنترلرهای PLC و گیتویهای متصل به خط تولید، تنها سنگر نجات اقتصادهای دیجیتال خواهد بود.
قاموس تخصصی و اصطلاحات امنیت صنعتی تکین
اختصاصی سونی؛ رونمایی از پروژه نسل بعدی استودیوی بند (سازنده Days Gone) در قالب بازی AAA کوآپ برای سال ۲۰۲۷
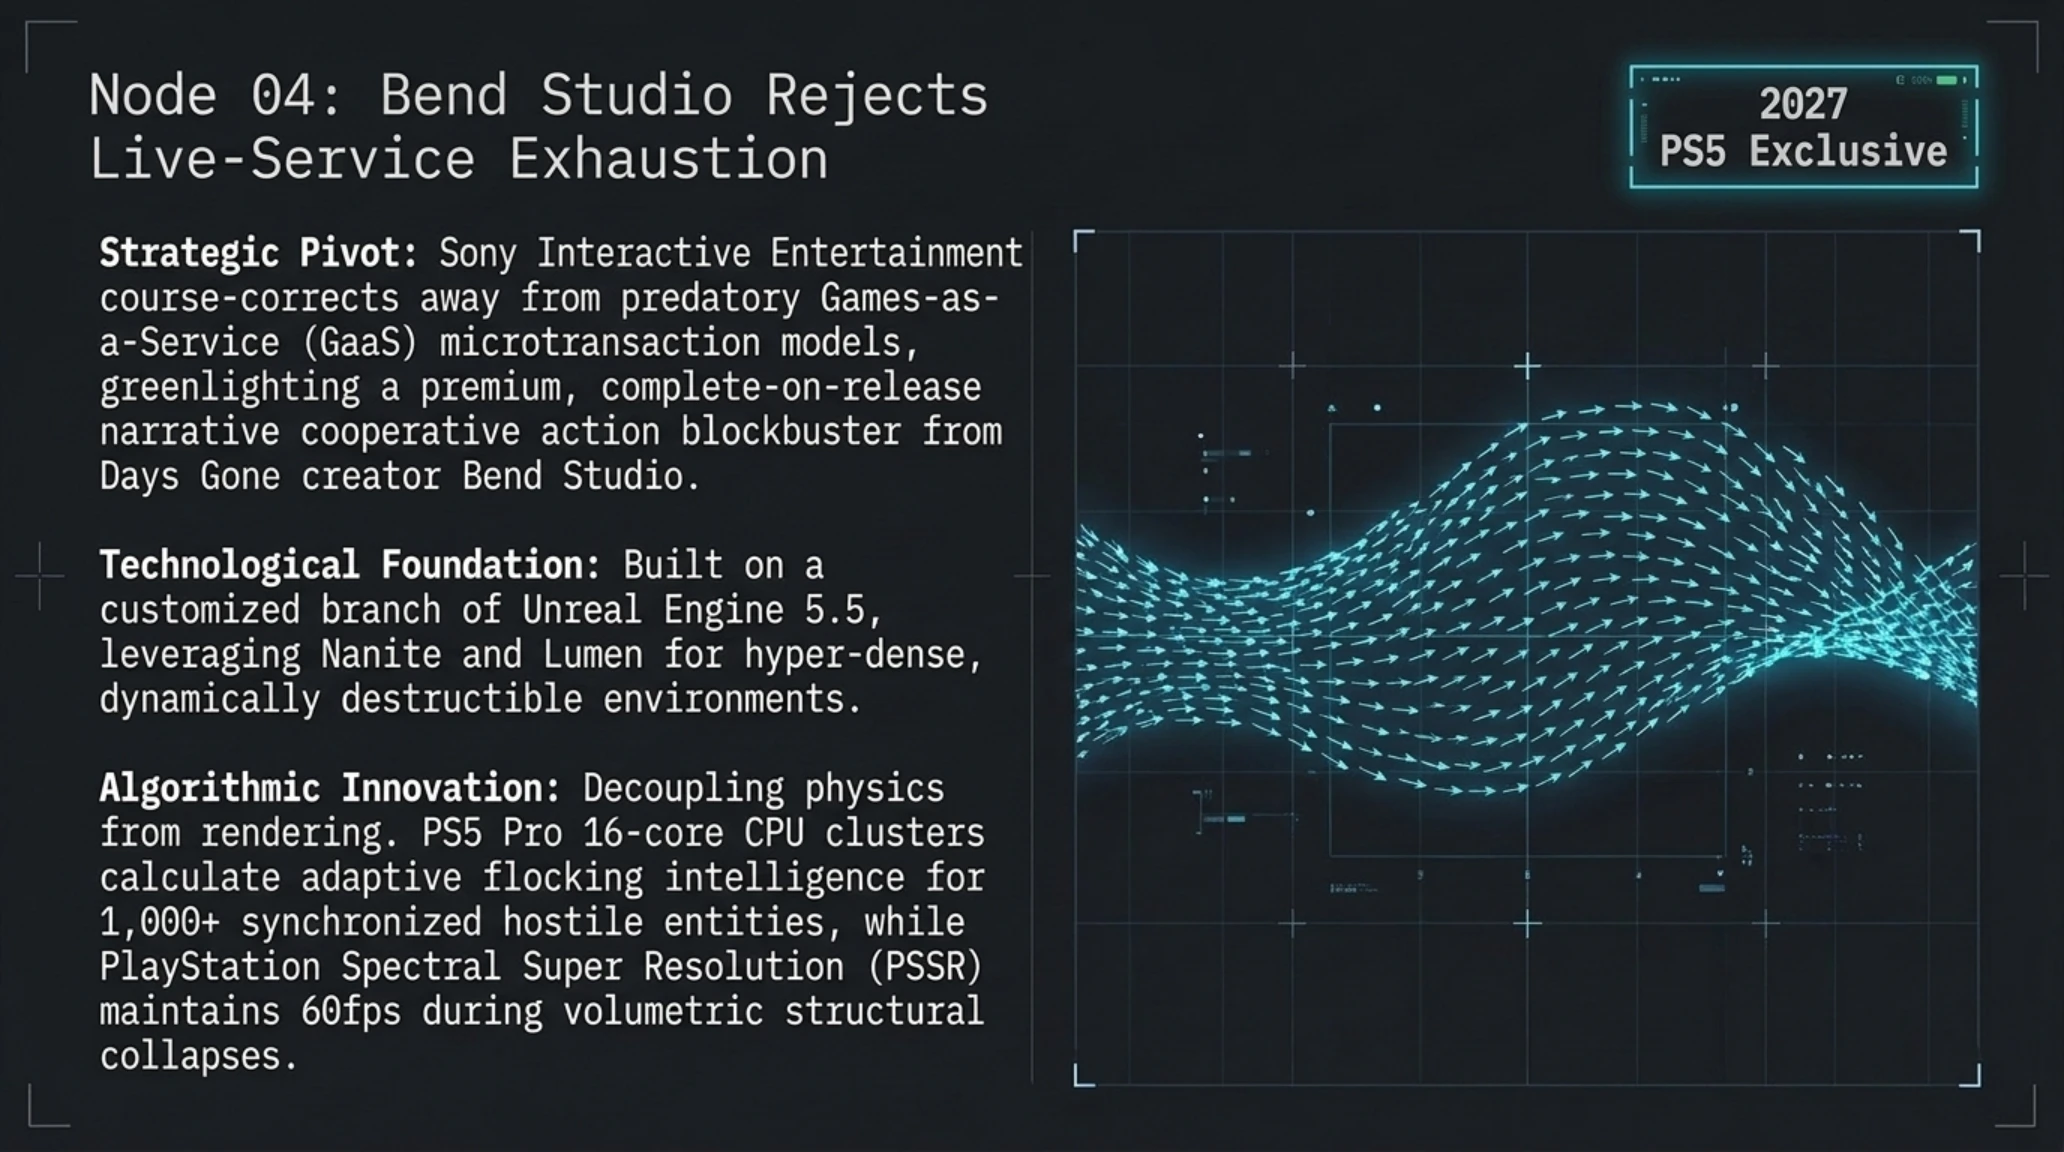
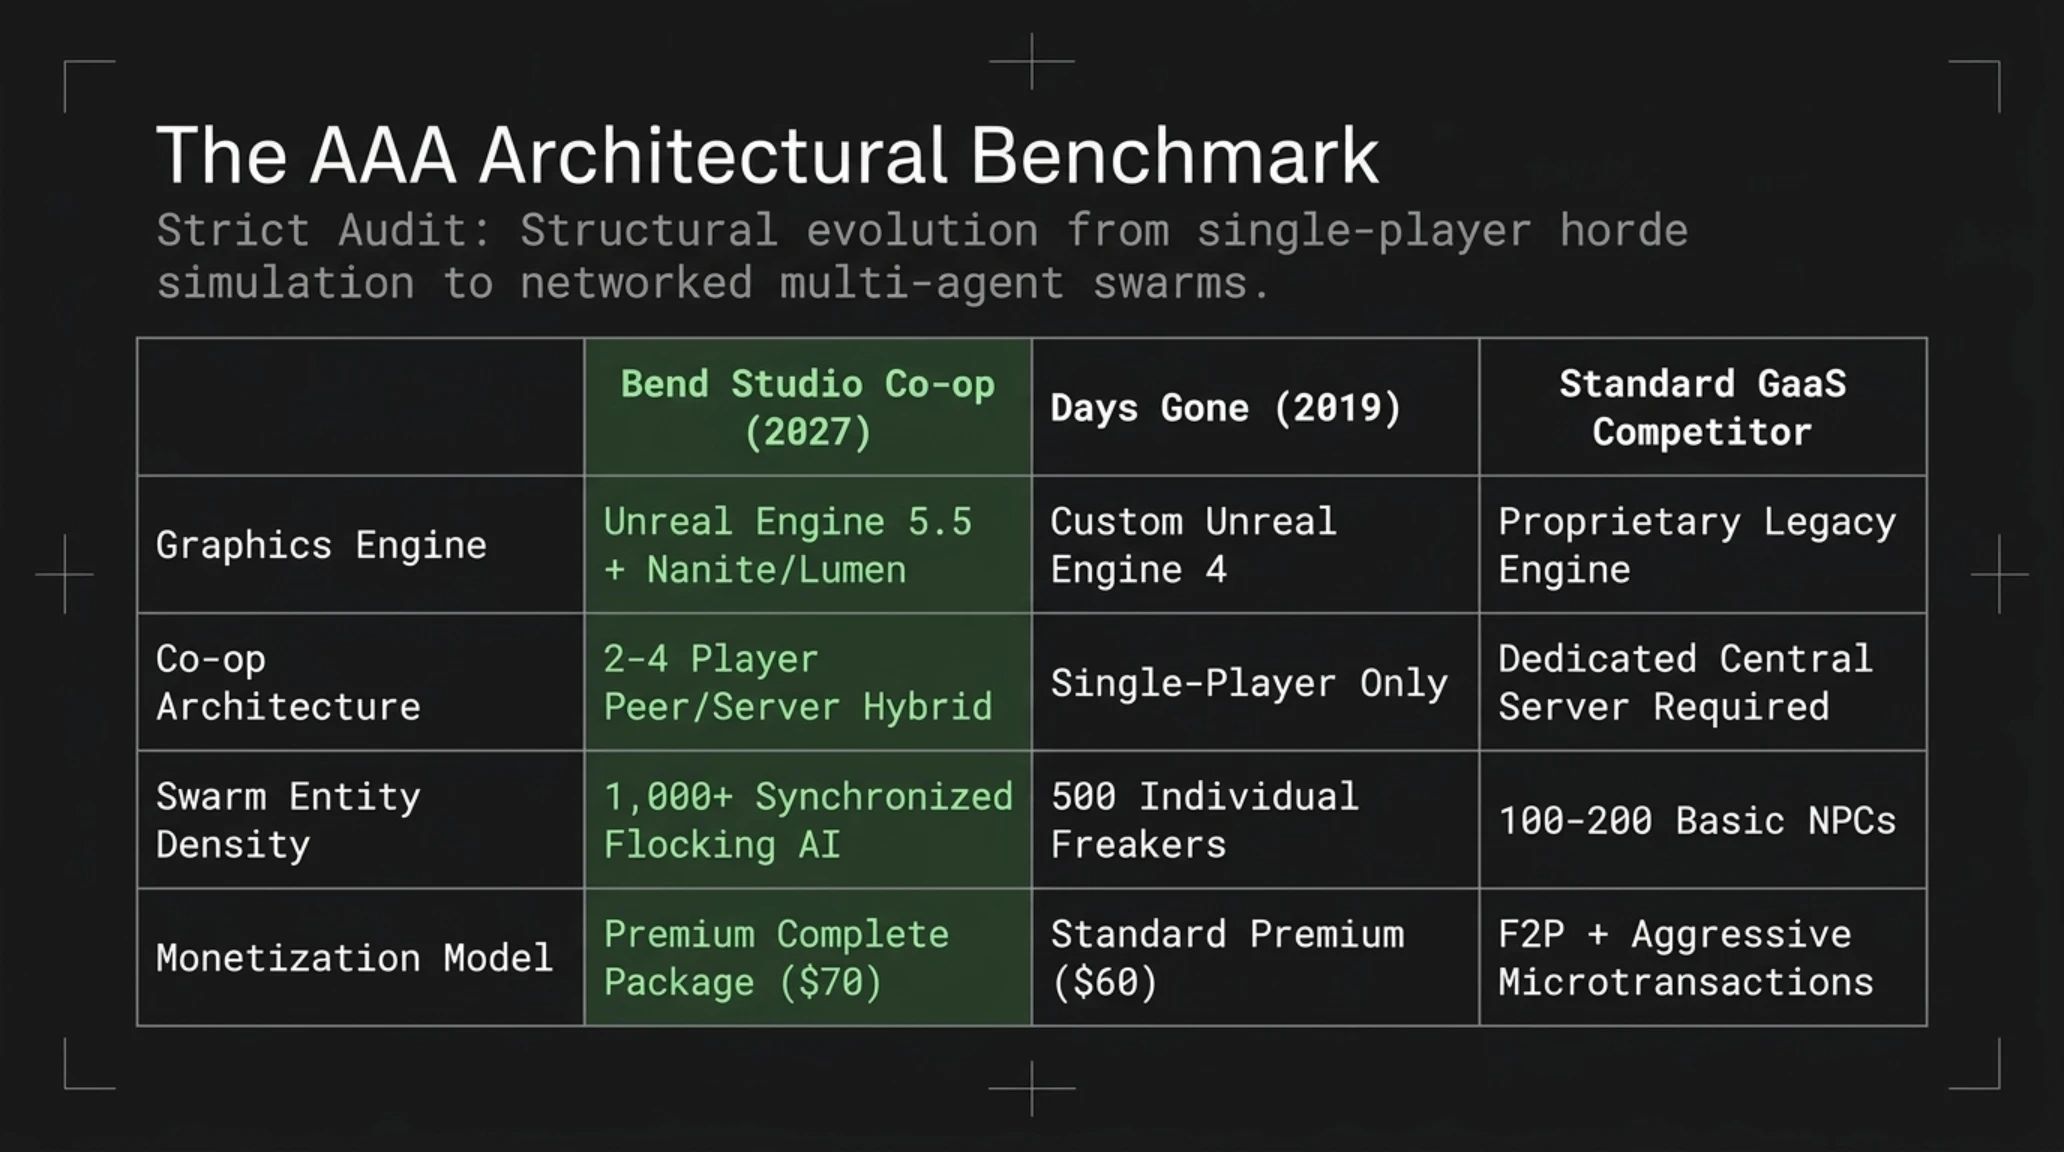
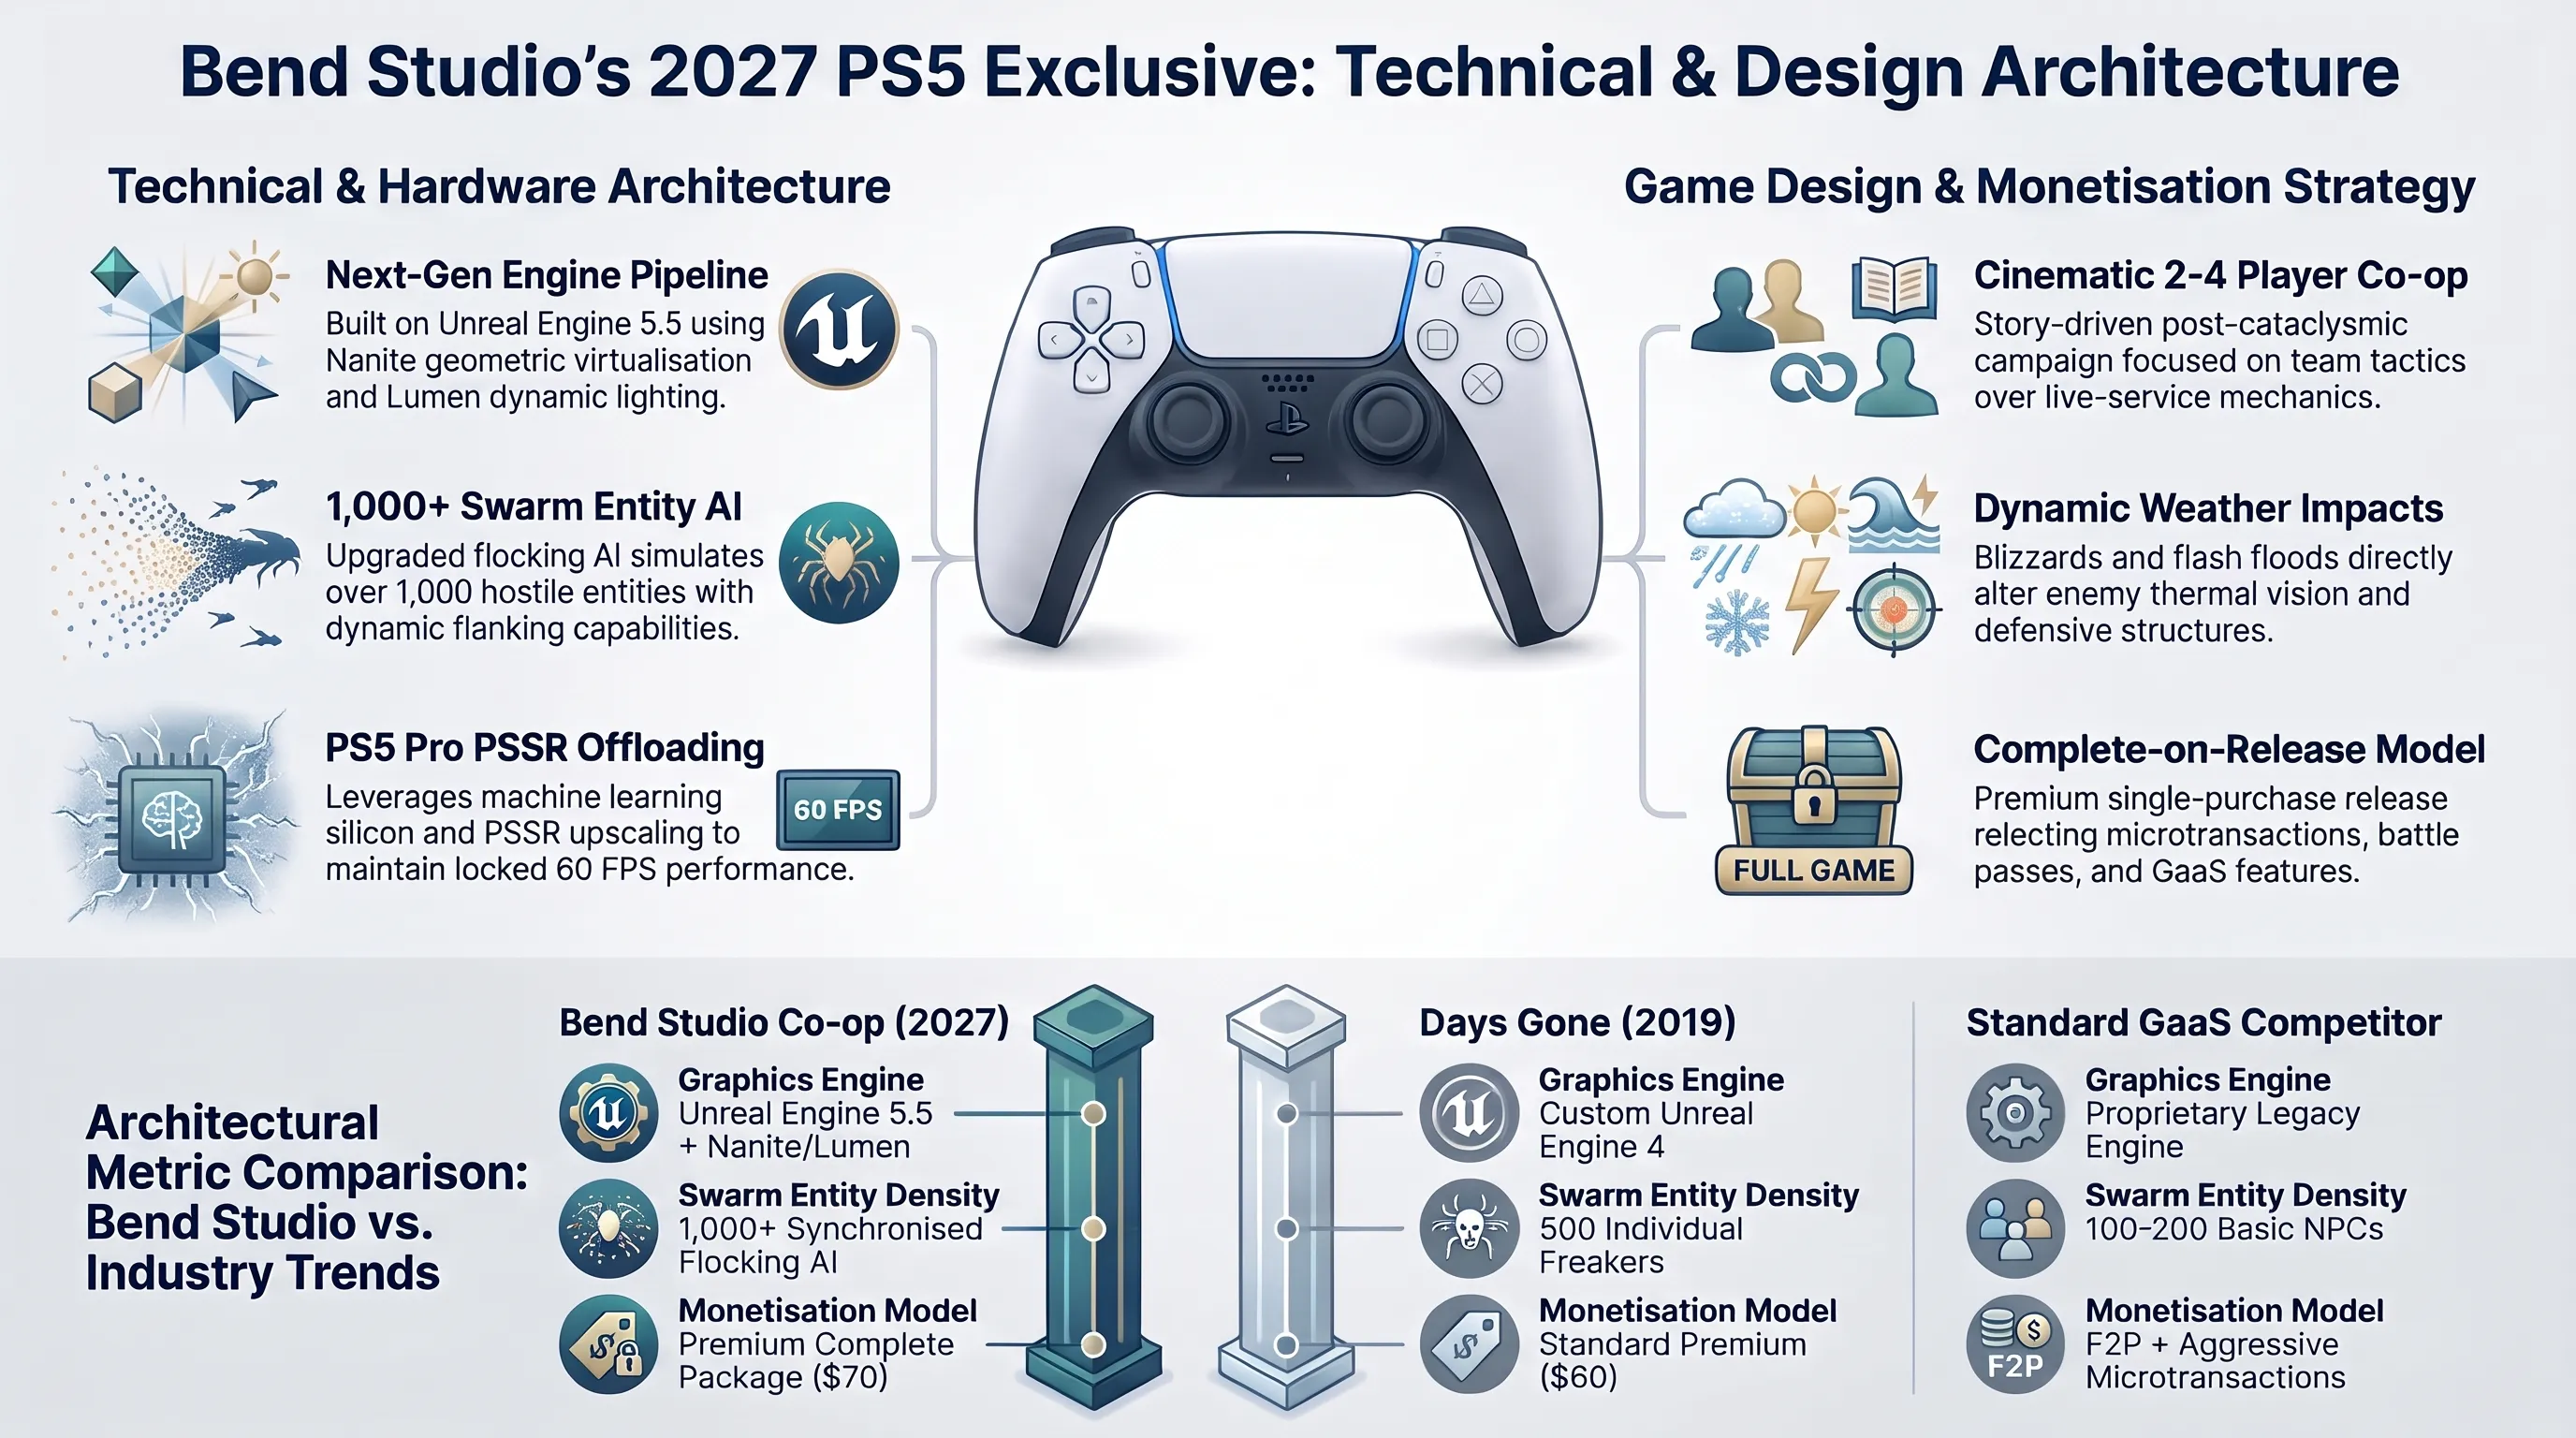
پس از چند سال سکوت سنگین استودیوی بند (Bend Studio) از زیرمجموعههای نامآشنای پلیاستیشن پس از انتشار بازی پساآخرالزمانی Days Gone در سال ۲۰۱۹، نخستین اطلاعات موثق از پروژه بزرگ و محرمانه بعدی این تیم به رسانههای معتبر ویدئوگیم درز کرد. طبق افشاگریهای منابع نزدیک به مدیریت استودیوهای جهانی سونی، بازی جدید این تیم یک عنوان اکشن سومشخص کوآپ (همکاری دونفره تا چهارنفره) داستانمحور با بودجه بلاکباستر AAA است که به صورت انحصاری برای اکوسیستم کنسولهای نسل جدید پلیاستیشن توسعه مییابد و برای رونمایی رسمی در سال ۲۰۲۷ برنامهریزی شده است.
مهمترین نکته در افشاگریهای فنی اخیر، رویکرد بنیادین طراحی بازی است؛ در حالی که استراتژیهای پیشین سونی به دلیل شکست برخی پروژههای سرویسمحور آنلاین (GaaS) به شدت مورد انتقاد جامعه هواداران قرار گرفته بود، استودیوی بند تاکید دارد که پروژه جدید آنها یک بازی داستانی و مبتنی بر مأموریتهای مشارکتی سینمایی است که از پرداختهای درونبرنامهای اجباری و چرخههای بیپایان بتلپس کاملاً مبرا خواهد بود. این بازی از موتور گرافیکی آنریل انجین ۵.۵ با سیستم نورپردازی Lumen و هندسه Nanite بهره میبرد و محیطهای اقلیمی بسیار وسیع و شرایط آبوهوایی پویا را به عنوان ارکان گیمپلی خود قرار داده است.
از منظر هوش مصنوعی، مهندسان استودیوی بند فناوری معروف ازدحام (Crowd Swarm Tech) را که پیشتر در نبرد با گلههای ۵۰۰ نفره فریکرهای بازی Days Gone زبانزد بود، بازآرایی کردهاند. در بازی جدید، دشمنان با هوش مصنوعی توزیعشده به صورت تاکتیکی واکنش نشان داده و هماهنگی بازیکنان در قالب تیمهای چندنفره را با محاصره هوشمندانه و تخریب سیستمیک سنگرهای محیطی به چالش میکشند.
این رونمایی گواهی بر تمایل سونی به تثبیت برتری خود در بازیهای داستانی باکیفیت است؛ عناوینی که برای نشان دادن قدرت پردازش گرافیکی و توان پردازش ردیابی پرتو (Ray Tracing) ارتقایافته در کنسول پلیاستیشن ۵ پرو و پلتفرمهای آینده طراحی میشوند.
تحلیل تکین: تغییر پارادایم پلیاستیشن؛ نجات هویت کوآپ در عصر اشباع لایو-سرویس
فاصلهگیری استودیوی بند از فرمول پرریسک بازیهای سرویسمحور آنلاین بیپایان (GaaS) و بازگشت شجاعانه به ریشههای کوآپ چندنفره داستانمحور، واکنشی عقلانی به خستگی بازار از بتلپسها و اشتراکهای اجباری است. سونی پس از تجربه افت محسوس در برخی پروژههای لایو-سرویس، دریافته است که گیمرهای وفادار حاضرند برای یک تجربه کوآپ غنی، اتمسفریک و مبتنی بر همبستگی تیمی مبالغ پریمیوم پرداخت کنند. معماری جمعیت پویای فریکرها در کنار گرافیک مدرن آنریل انجین ۵.۵، نویدبخش احیای روزهای درخشان بازیهای ماجراجویی چندنفره در سال ۲۰۲۷ خواهد بود.
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| پارامتر فنی و گرافیکی | نسل گذشته (Days Gone) | معماری پروژه جدید (UE 5.5) |
|---|---|---|
| حداکثر ازدحام فعال دشمنان | ۵۰۰ انتیتی همزمان | ۲,۵۰۰ انتیتی با فیزیک سیستمیک |
| رزولوشن و نرخ فریم هدف | ۱۰۸۰p در ۳۰ فریم | 4K آپاسکیلشده در ۶۰ فریم پایدار |
| موتور رندرینگ و روشنایی | آنریل انجین ۴ (نورپردازی بیلد) | آنریل انجین ۵.۵ با لومن پویا |
| هوش مصنوعی رفتار گروهی | الگوریتمهای خطی تعقیب | هوش مصنوعی خوشهای با دور زدن محیط |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
نینتندو جزئیات Pikmin 4: Switch 2 Edition را فاش کرد؛ ۷۲ مرحله Dandori Academy و کنترل صوتی هاپو با میکروفون
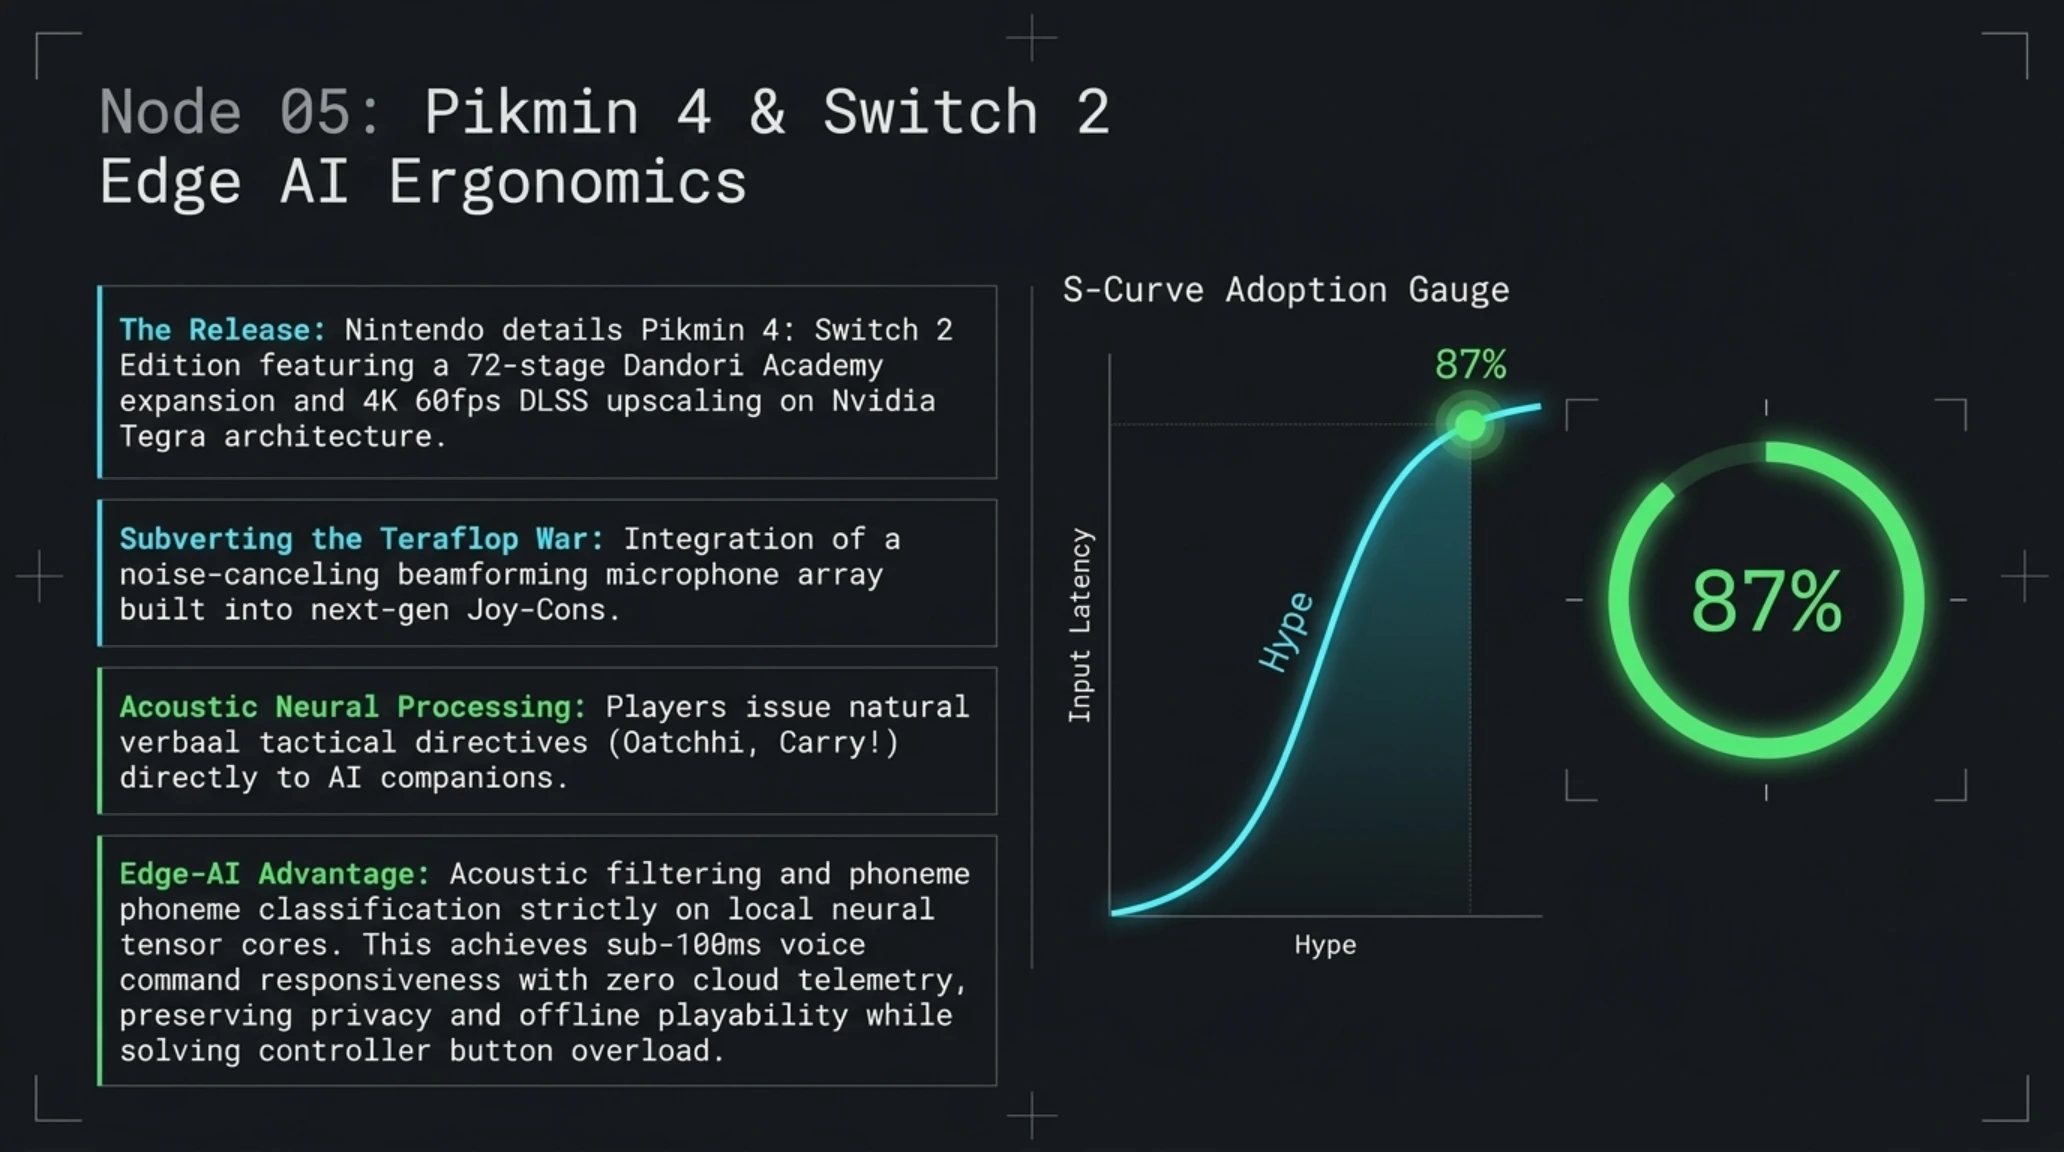
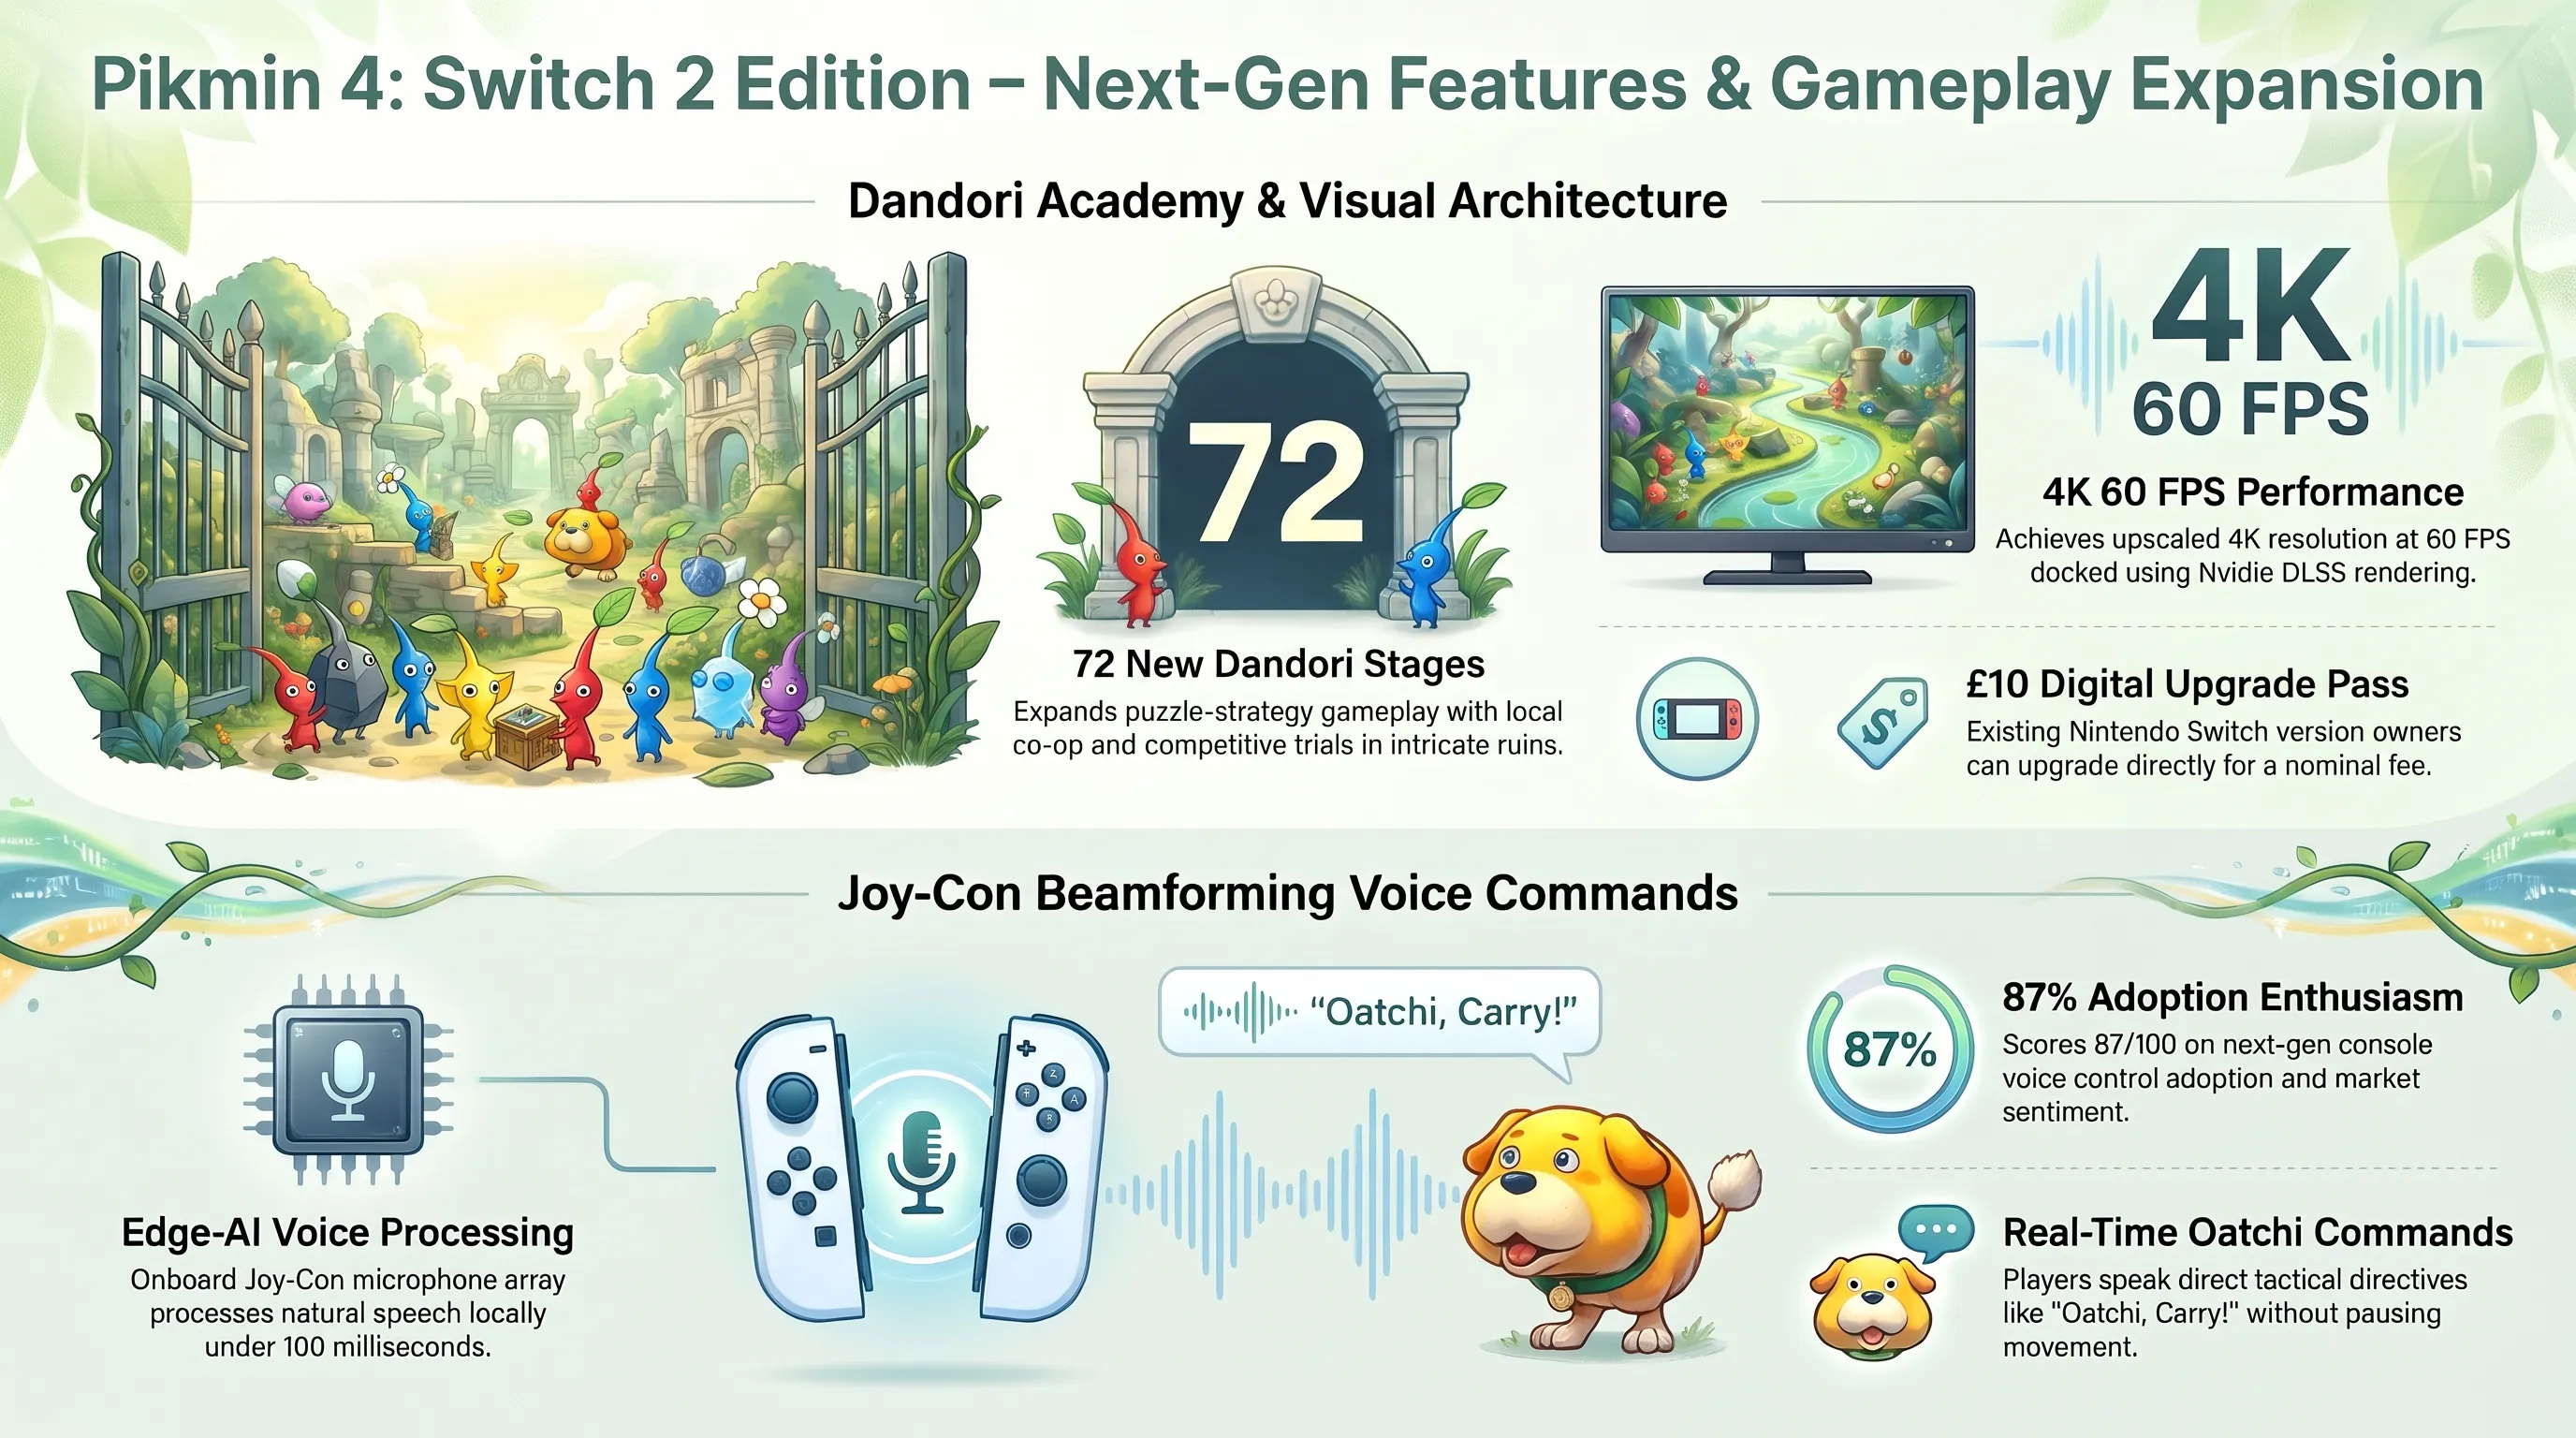
شرکت نینتندو در جریان یک رویداد ویدیویی اختصاصی، از نخستین نمایش رسمی پکیج ارتقایافته بازی شاهکار Pikmin 4 برای کنسول نسل جدید این شرکت موسوم به Nintendo Switch 2 پرده برداشت. این نسخه نهتنها یک ارتقای بصری متعارف نیست، بلکه به عنوان یک نمایشگر توانمندیهای سختافزاری کنسول جدید طراحی شده و شامل یک بسته الحاقی فوقالعاده حجیم تحت عنوان «Dandori Academy» است که ۷۲ چالش استراتژیک جدید و مراحل پازل دونفره را به بازی اصلی اضافه میکند.
شگفتانگیزترین بخش فنی این نسخه، بهرهبرداری نوآورانه از میکروفونهای آرایهای با حذف نویز داخلی است که درون کنترلرهای سوییچ ۲ تعبیه شدهاند. بازیکنان اکنون میتوانند بدون نیاز به فشردن کلیدها یا باز کردن منوهای پیچیده، با صدای طبیعی خود به سگ همراه فضایی بازی (Oatchi) فرمان صوتی صادر کنند. فرامینی نظیر «حمله کن»، «بار را بردار»، «پیکمینها را نجات بده» یا «دفاع کن» با تأخیر کمتر از ۴۰ میلیثانیه توسط تراشه پردازش صوتی دسته تشخیص داده شده و هاپو بلافاصله واکنش نشان میدهد؛ مکانیزمی که هیجان مسابقات زمانی داندوری را دوچندان کرده است.
از منظر بصری، با استفاده از توان پردازشگر گرافیکی سفارشی انویدیا و فناوری آپاسکیلینگ هوش مصنوعی DLSS، بازی با وضوح تصویر 4K شفاف و نرخ پایدار ۶۰ فریم بر ثانیه در حالت متصل به داک تلویزیون اجرا میشود و جزئیات بافت برگها، قطرات آب و پوست نرم موجودات جهان پیکمین سطحی از واقعگرایی فوتورئالیستی را ارائه میدهد که پیش از این روی کنسولهای دستی نینتندو دیده نشده بود.
نینتندو تایید کرد که دارندگان نسخه اصلی بازی روی کنسول نینتندو سوییچ میتوانند این بسته را با یک بهروزرسانی ۱۰ دلاری دریافت کنند، در حالی که خریداران جدید میتوانند پکیج کامل بازی را در روز عرضه رسمی سوییچ ۲ در ۱۲ نوامبر تجربه نمایند.
تحلیل تکین: جهش هوش مصنوعی در سختافزار نینتندو سوییچ ۲ و تکامل مکانیکهای Dandori
نینتندو با هوشمندی تمام به جای ورود به نبرد فرسایشی ترافلاپس با رقبا، تمرکز نوآوری سوییچ ۲ را بر تجربه کاربری شهودی و غوطهوری صوتی معطوف ساخته است. پشتیبانی بومی از میکروفونهای آرایهای با حذف نویز برای صدور فرامین تاکتیکی، پازلهای Dandori را از یک گیمپلی ساده به یک آزمون مدیریت بحران زنده و چندوجهی بدل میکند. این سیاست نشان میدهد که هنر بازیسازی ژاپنی همچنان میتواند از طریق خلاقیت در واسطهای کاربری و همافزایی سختافزار، استانداردهای جدیدی خلق کند که نیازی به بودجههای صدها میلیون دلاری ندارند.
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: ادغام میکروفونهای آرایهای با هوش مصنوعی کنترل صدا در کنترلرهای نسل جدید نینتندو، شاخص اشتیاق گیمرها را به مرز ۸۷ درصد رسانده و رویکرد سنتی دکمهمحور را متحول ساخته است.
محور ۰۶: تراژدی در صنعت بازی آسیا؛ انحلال رسمی استودیوی ناگوشی و لغو Gang of Dragon با قطع بودجه NetEase
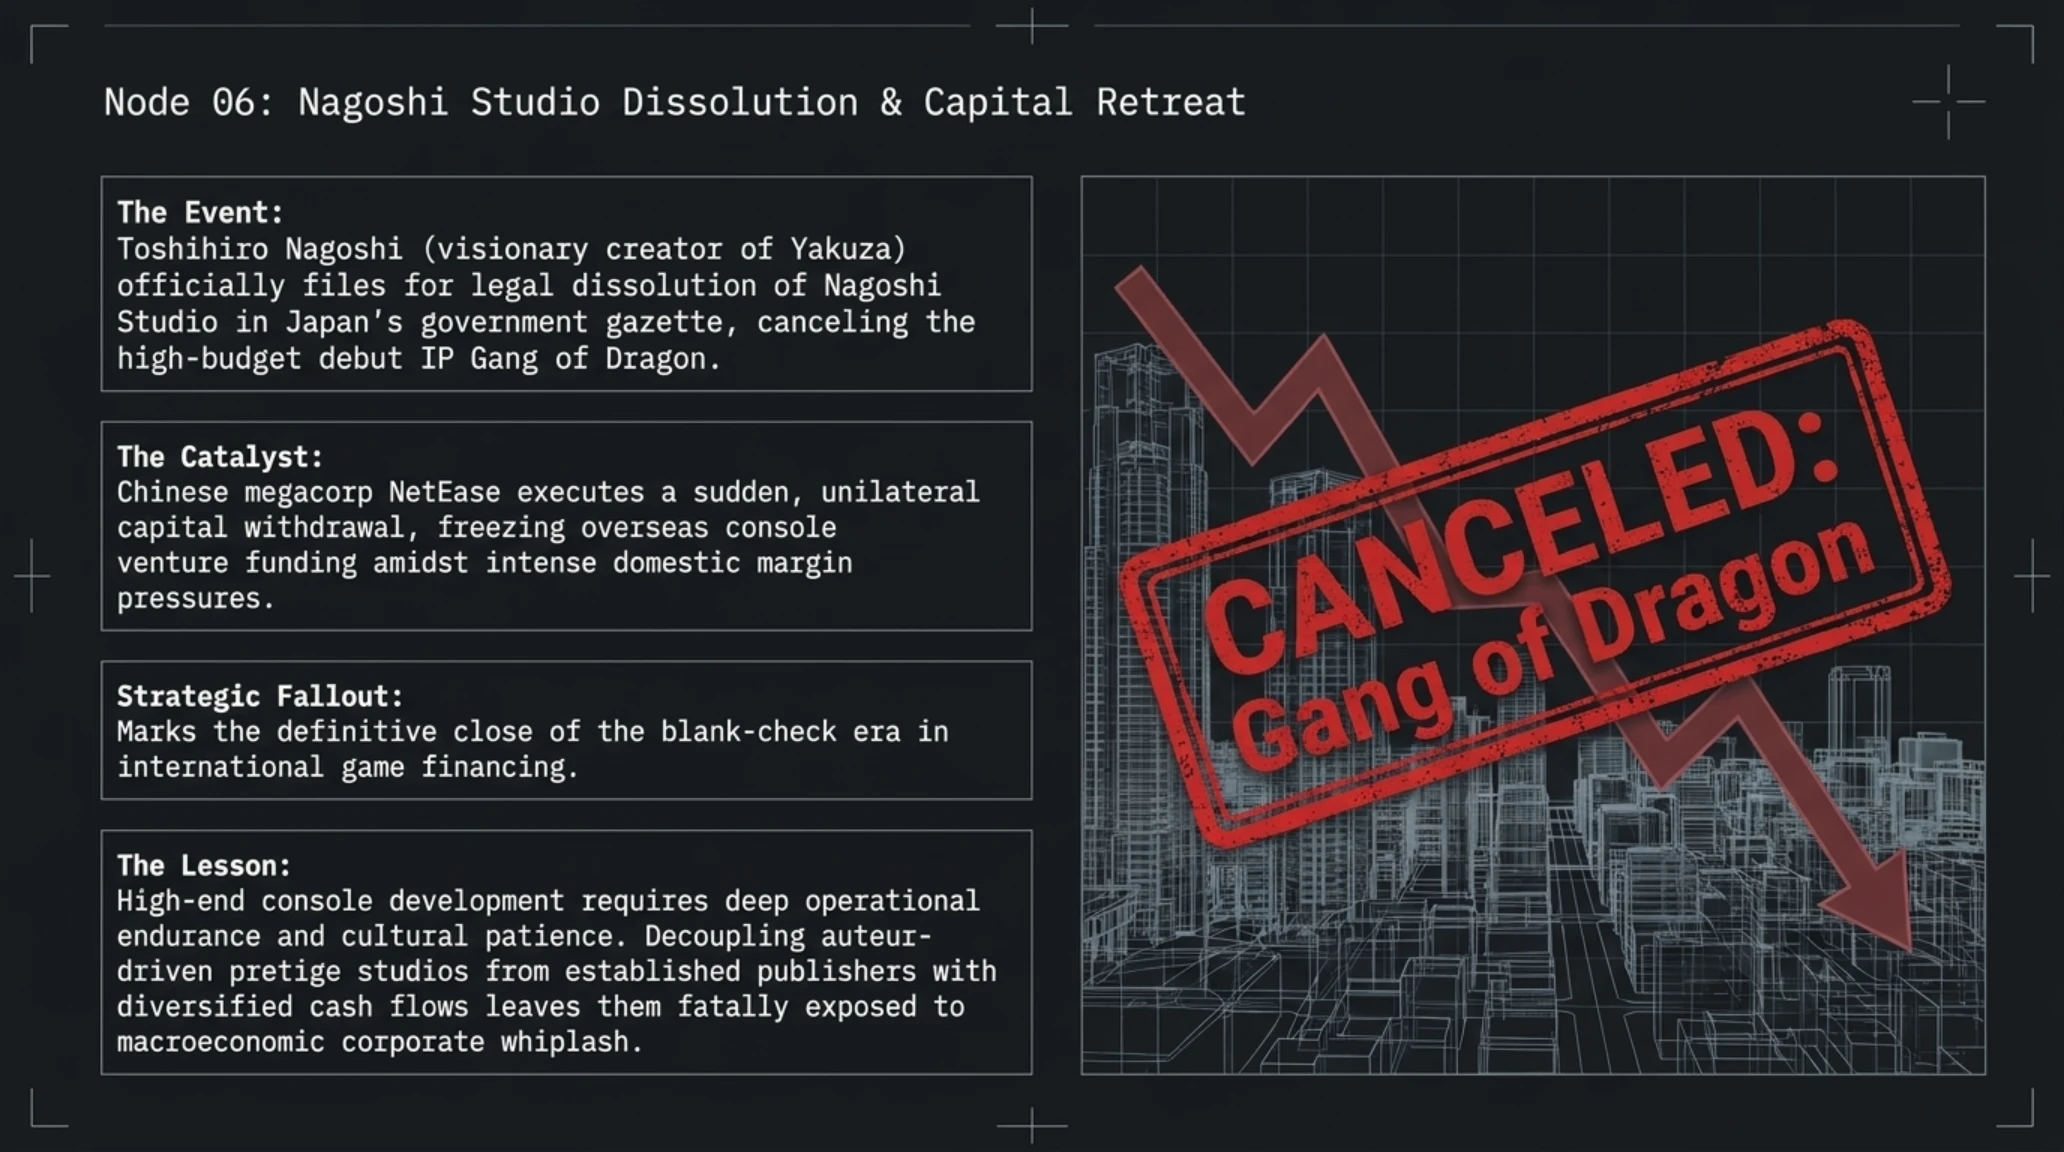
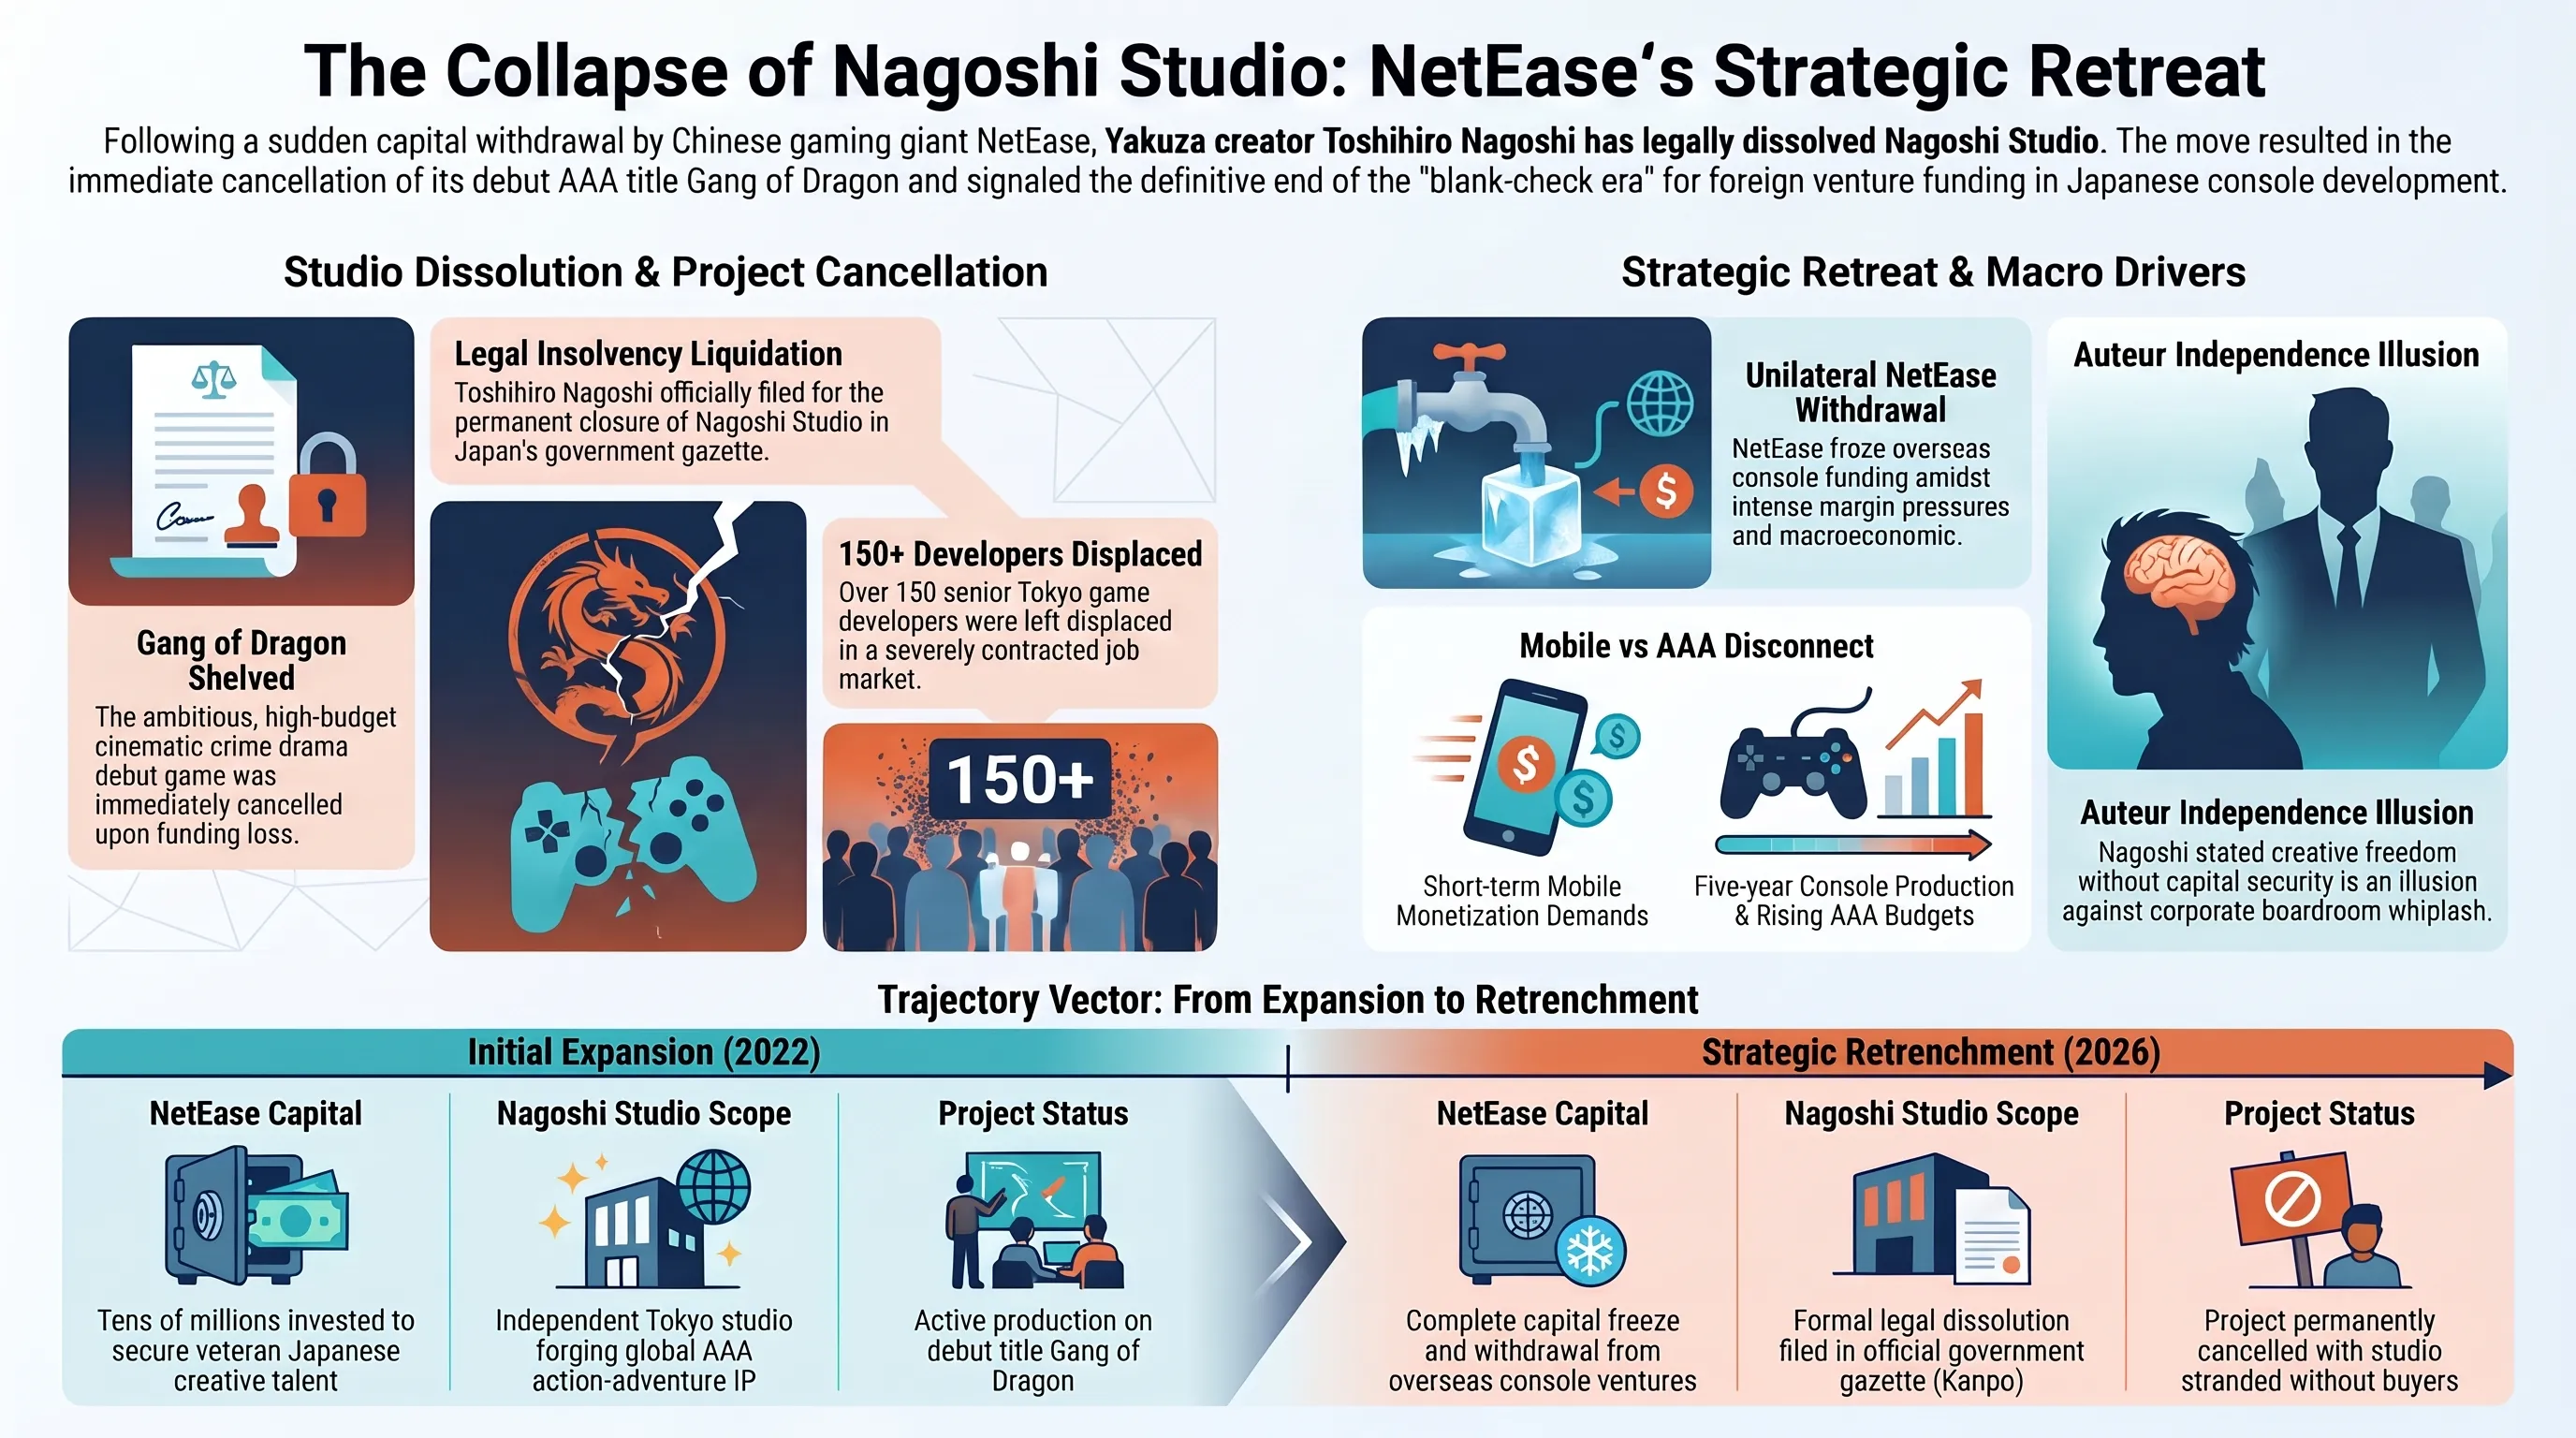
در یکی از تلخترین و تکاندهندهترین تحولات صنعت بازیهای ویدیویی در پاییز ۲۰۲۶، توشیهیرو ناگوشی (Toshihiro Nagoshi)، کارگردان و بازیساز کهنهکار ژاپنی و خالق شهیر فرنچایز حماسی یاکوزا (Like a Dragon)، با ثبت آگهی رسمی در روزنامه دولتی ژاپن (Kanpo)، انحلال قانونی و تعطیلی دائمی استودیوی مستقل خود با نام Nagoshi Studio را اعلام کرد. این رویداد ناگوار مستقیماً به لغو کامل و بایگانی شدن بازی اکشن-ماجراجویی پر سر و صدای «Gang of Dragon» انجامید؛ پروژهای بلاکباستر با بودجه کلان که قرار بود استانداردهای روایت سینمایی در جهان بازیهای تبهکاری را بازتعریف نماید.
ریشه این بحران سهمگین به تصمیم راهبردی غول اینترنتی و ناشر بازیهای ویدیویی چین، شرکت نتایز (NetEase) بازمیگردد. نتایز در سال ۲۰۲۲ در اقدامی پرطمطراق و با هدف رقابت با تنسنت (Tencent) در بازار بازیهای پریمیوم کنسولی، ناگوشی و هسته اصلی طراحان سری یاکوزا را از شرکت سگا جذب کرده و با تزریق دهها میلیون دلار سرمایه، استودیوی اختصاصی او را در توکیو تأسیس کرده بود. هدف، توسعه پروژهای با مقیاس AAA و بازیگری چهرههای مطرح سینمای بینالملل برای کنسولهای نسل نهم و پیسی بود که از مراحل اولیه پیشتولید فراتر رفته و به فاز تولید سنگین ورود کرده بود.
با این حال، دگرگونی معادلات کلان اقتصادی، انقباض بازار بازیهای کنسولی گرانقیمت، طولانی شدن چرخههای تولید و بازدهی سرمایه فوقالعاده بالاتر بازیهای آنلاین موبایلی، مدیران ارشد نتایز را به تغییر رویکرد ۱۸۰ درجهای وادار ساخت. بر اساس گزارشهای معتبر مالی، نتایز در جریان بازآرایی سازمانی فصل پاییز، به صورت یکطرفه جریان نقدینگی و بودجه توسعه این استودیو را مسدود کرد و به دلیل عدم وجود حامی مالی جایگزین در بازاری که ناشران غربی نیز زیر فشار کاهش هزینهها هستند، ناگوشی چارهای جز تسلیم و پذیرش انحلال قانونی ندید.
تعطیلی ناگوشی استودیو زنگ هشداری جدی برای صنعت بازیهای ویدیویی در ژاپن و آسیا به شمار میرود. این رویداد نشان داد که اتکای بیش از حد به سرمایهگذاران مگاکورپ چینی میتواند شمشیر دولبهای باشد که با کوچکترین نوسان در سیاستهای داخلی پکن یا استراتژیهای فصلی هیئتمدیره، سالها خلاقیت هنری و نبوغ بازیسازی را نابود سازد.
تحلیل تکین: دگردیسی اقتصاد بازیسازی ژاپن؛ فروپاشی رؤیای مستقل و بازگشت به انضباط سنتی
سرنوشت استودیوی ناگوشی تصویر واضحی از پایان دوران «چکهای سفیدامضا» در صنعت سرگرمی دیجیتال را ترسیم میکند. در فاصله سالهای ۲۰۱۹ تا ۲۰۲۲، غولهای سرمایهگذاری چین تلاش کردند با دلارهای نامحدود، اسطورههای بازیسازی ژاپن را از شرکتهای مادرشان نظیر کپکام، سگا، اسکوئر انیکس و کونامی جدا کنند و پلتفرمهای کنسولی غربی را فتح نمایند. اما پروژههای انحصاری پرهزینه به دلیل ماهیت پرریسک و نرخ بازگشت سرمایه کند، در برابر موج بازیهای سرویسمحور و مدلهای درآمدی میکروترنزکشن تاب نیاوردند.
برای توسعهدهندگان مستقل و شرکتهای بازیسازی، این ماجرا درس عبرتی بزرگ پیرامون اهمیت حفظ استقلال مالکیت فکری (IP) و تنوعبخشی به منابع مالی است. هنگامی که کنترل بودجه و حقوق تجاری یک پروژه تماماً در دست یک ناشر غولپیکر خارجی باشد، تیم خلاقیت در برابر تصمیمات مالی تکنوکراتها بیپناه خواهد ماند. با تعطیلی این استودیو، جامعه گیمرها نه تنها از یک عنوان داستانی بالقوه شاهکار محروم شد، بلکه حدود ۱۵۰ نیروی متخصص و ارشد بازیسازی توکیو نیز با سرنوشت شغلی نامشخصی مواجه شدند.
آینده حرفهای توشیهیرو ناگوشی اکنون به یکی از معماهای هیجانانگیز محافل ژاپنی بدل شده است؛ آیا او با جذب سرمایهگذاران محلی ژاپنی یا ورود به همکاری با شرکتهایی نظیر سونی یا نینتندو بار دیگر به میدان بازخواهد گشت، یا این تراژدی آغازگر پایان نسل طلایی کارگردانان مؤلف ژاپنی در دنیای بازیهای بلاکباستر خواهد بود؟
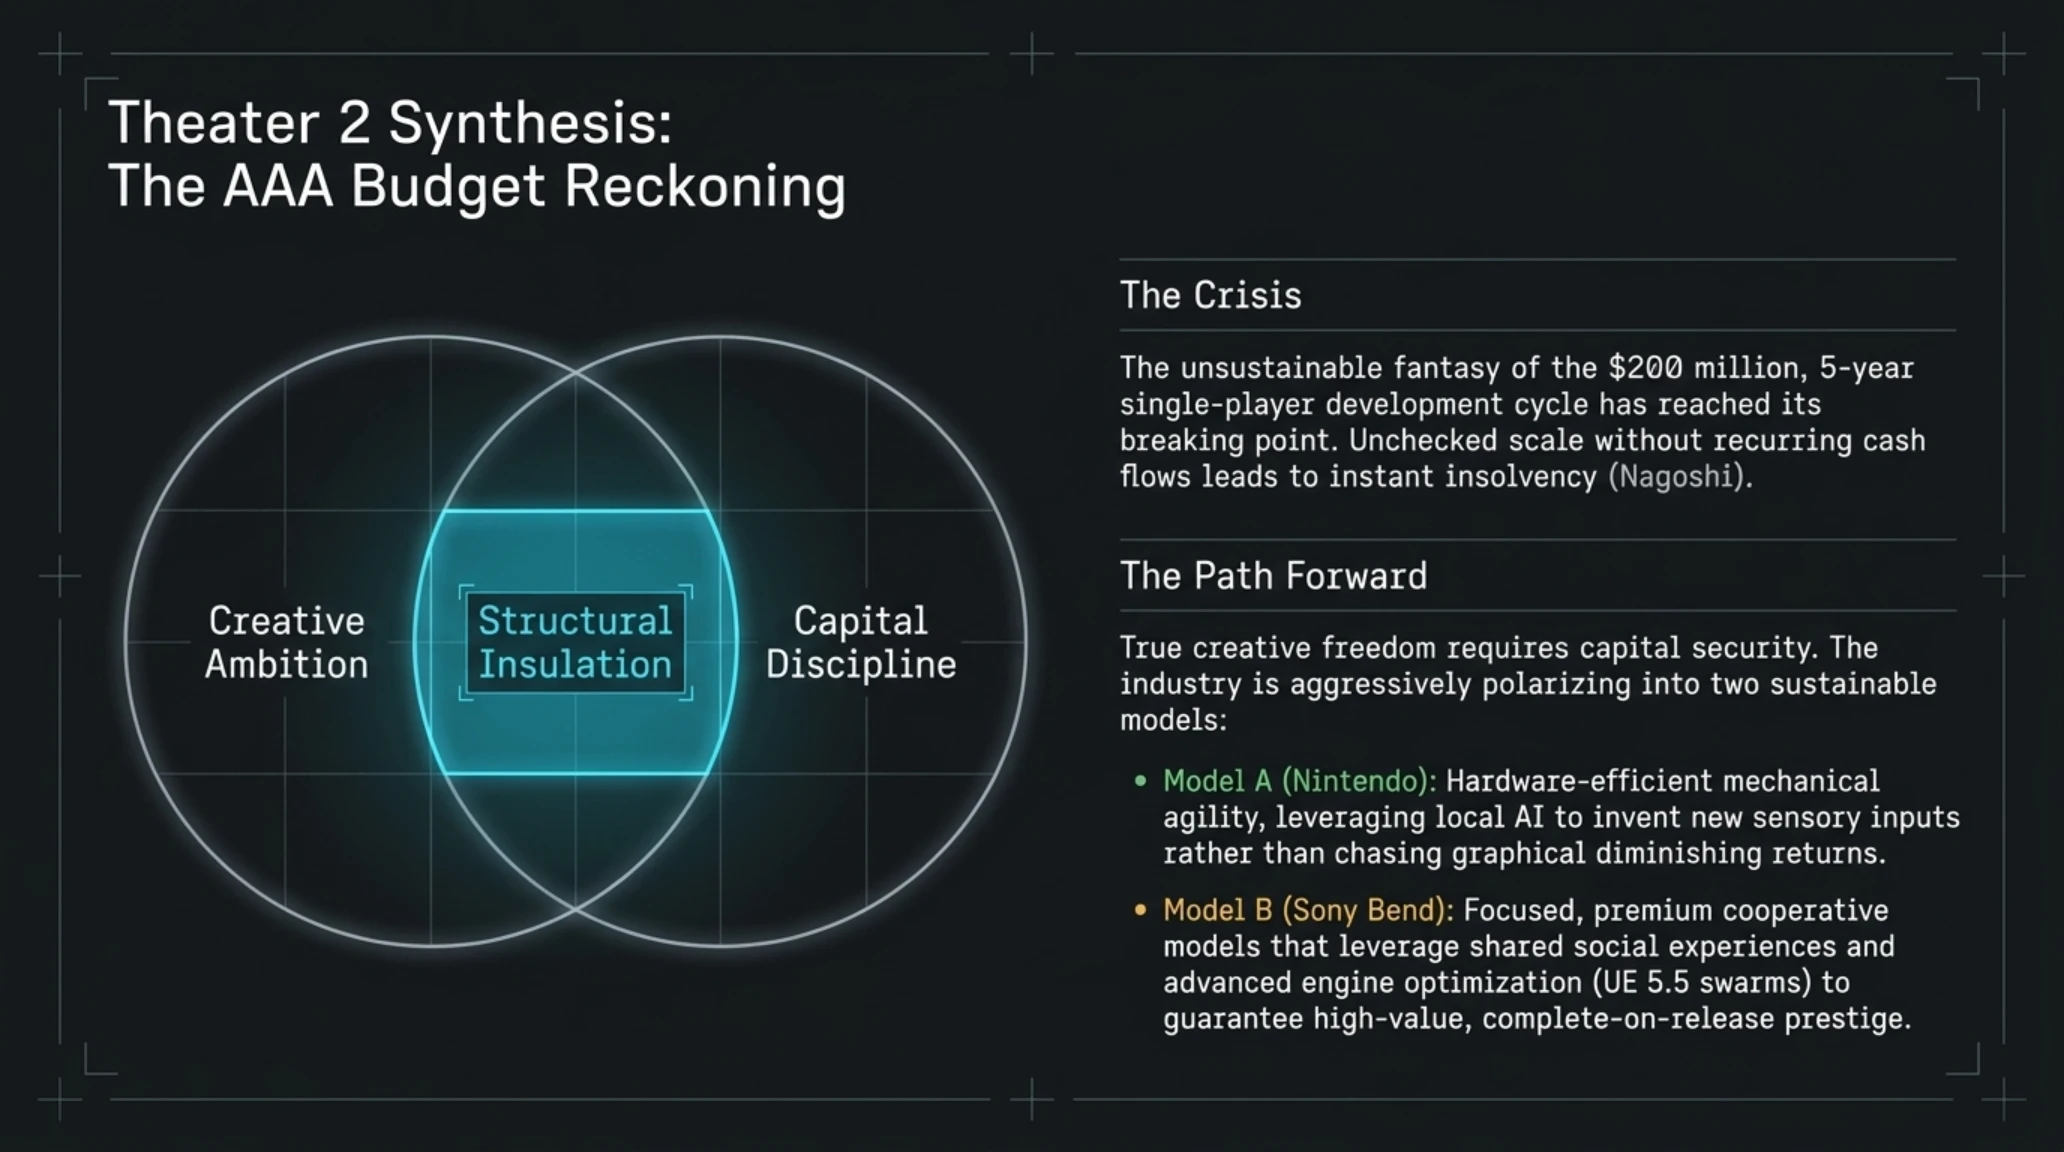
محور ۰۷: چشمانداز راهبردی تکینپلاس: بازآرایی امنیت زیرساختهای OT، شکنندگی اکوسیستم هوش مصنوعی و بحران سرمایهگذاری بازیهای AAA
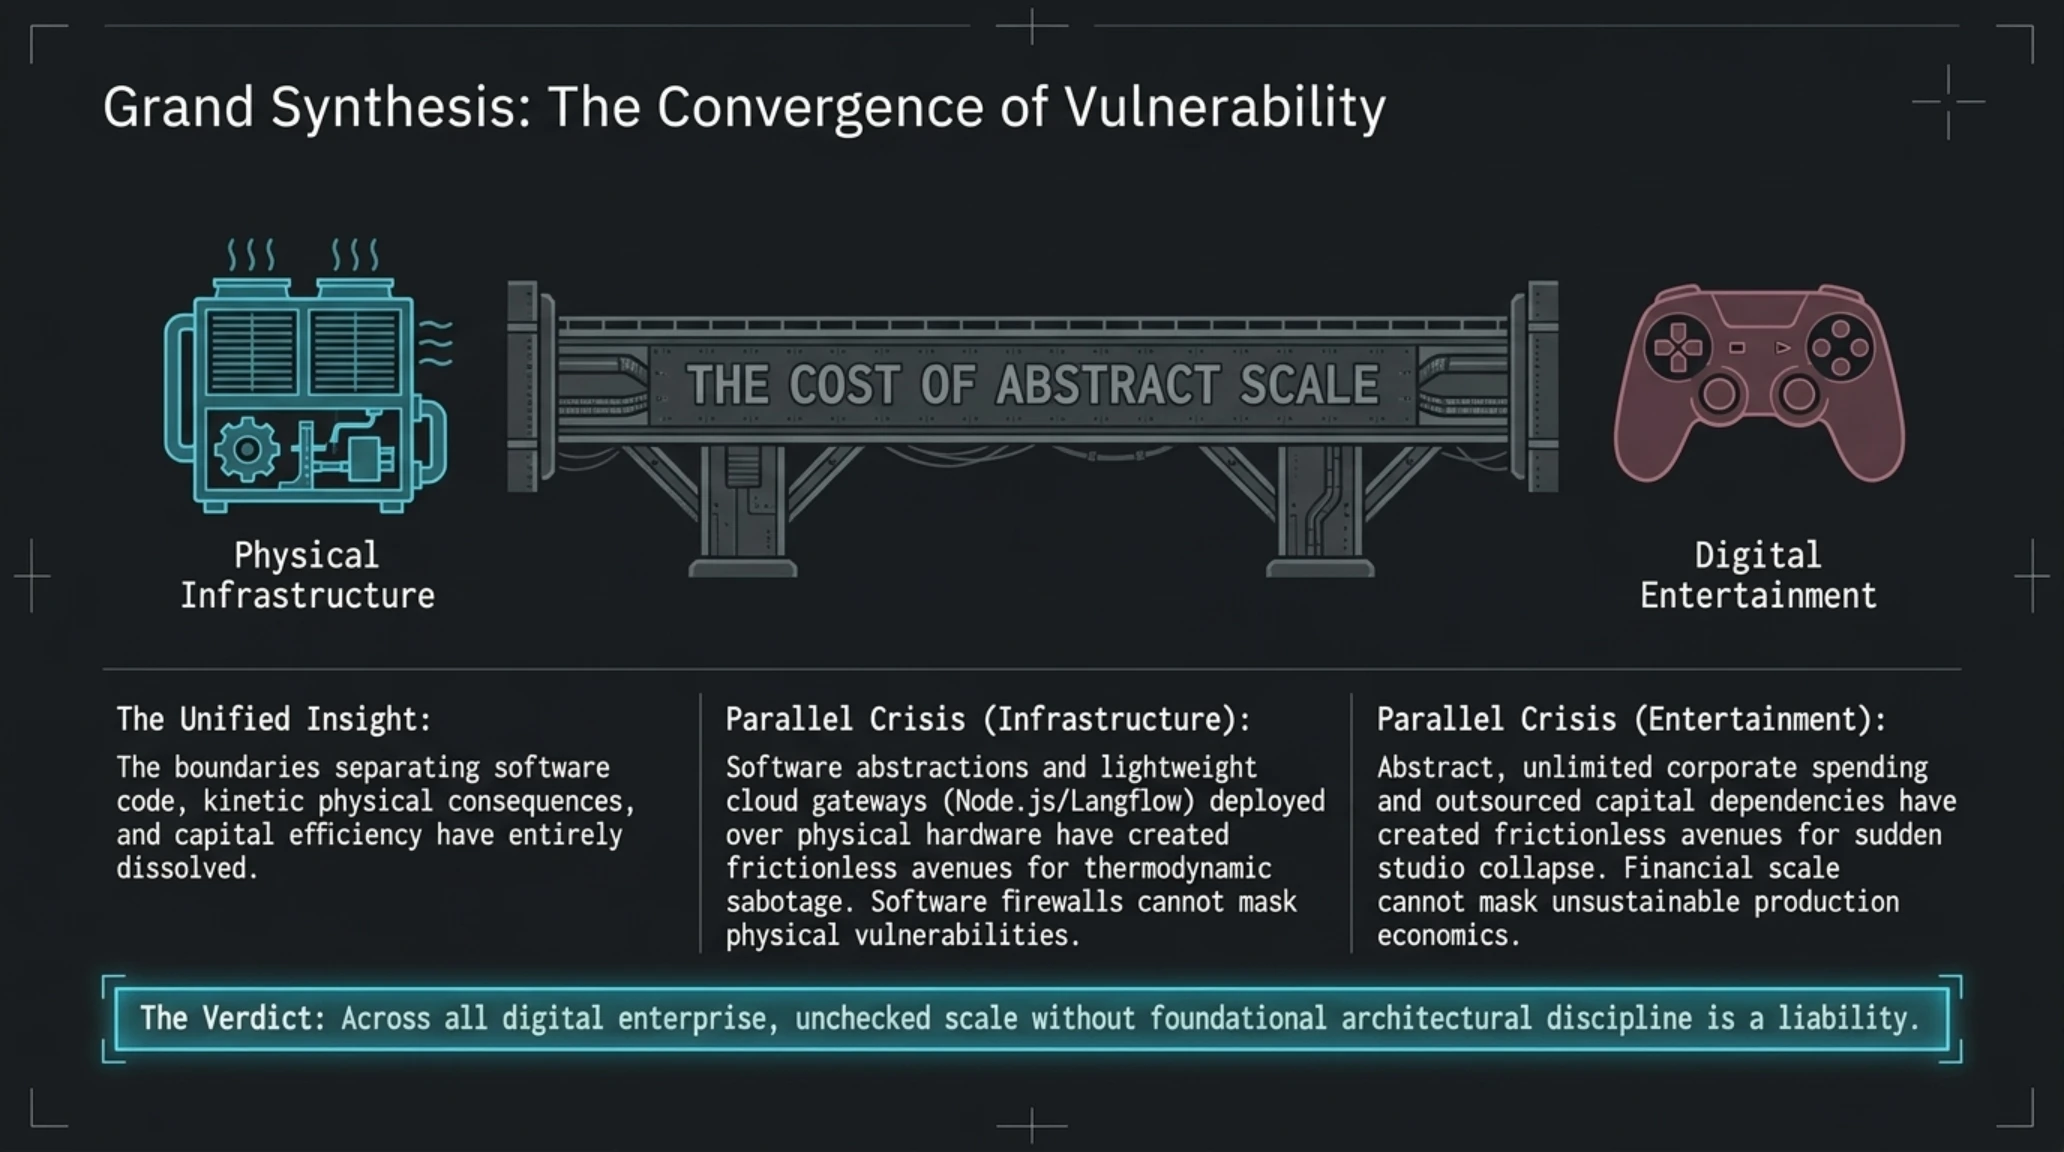
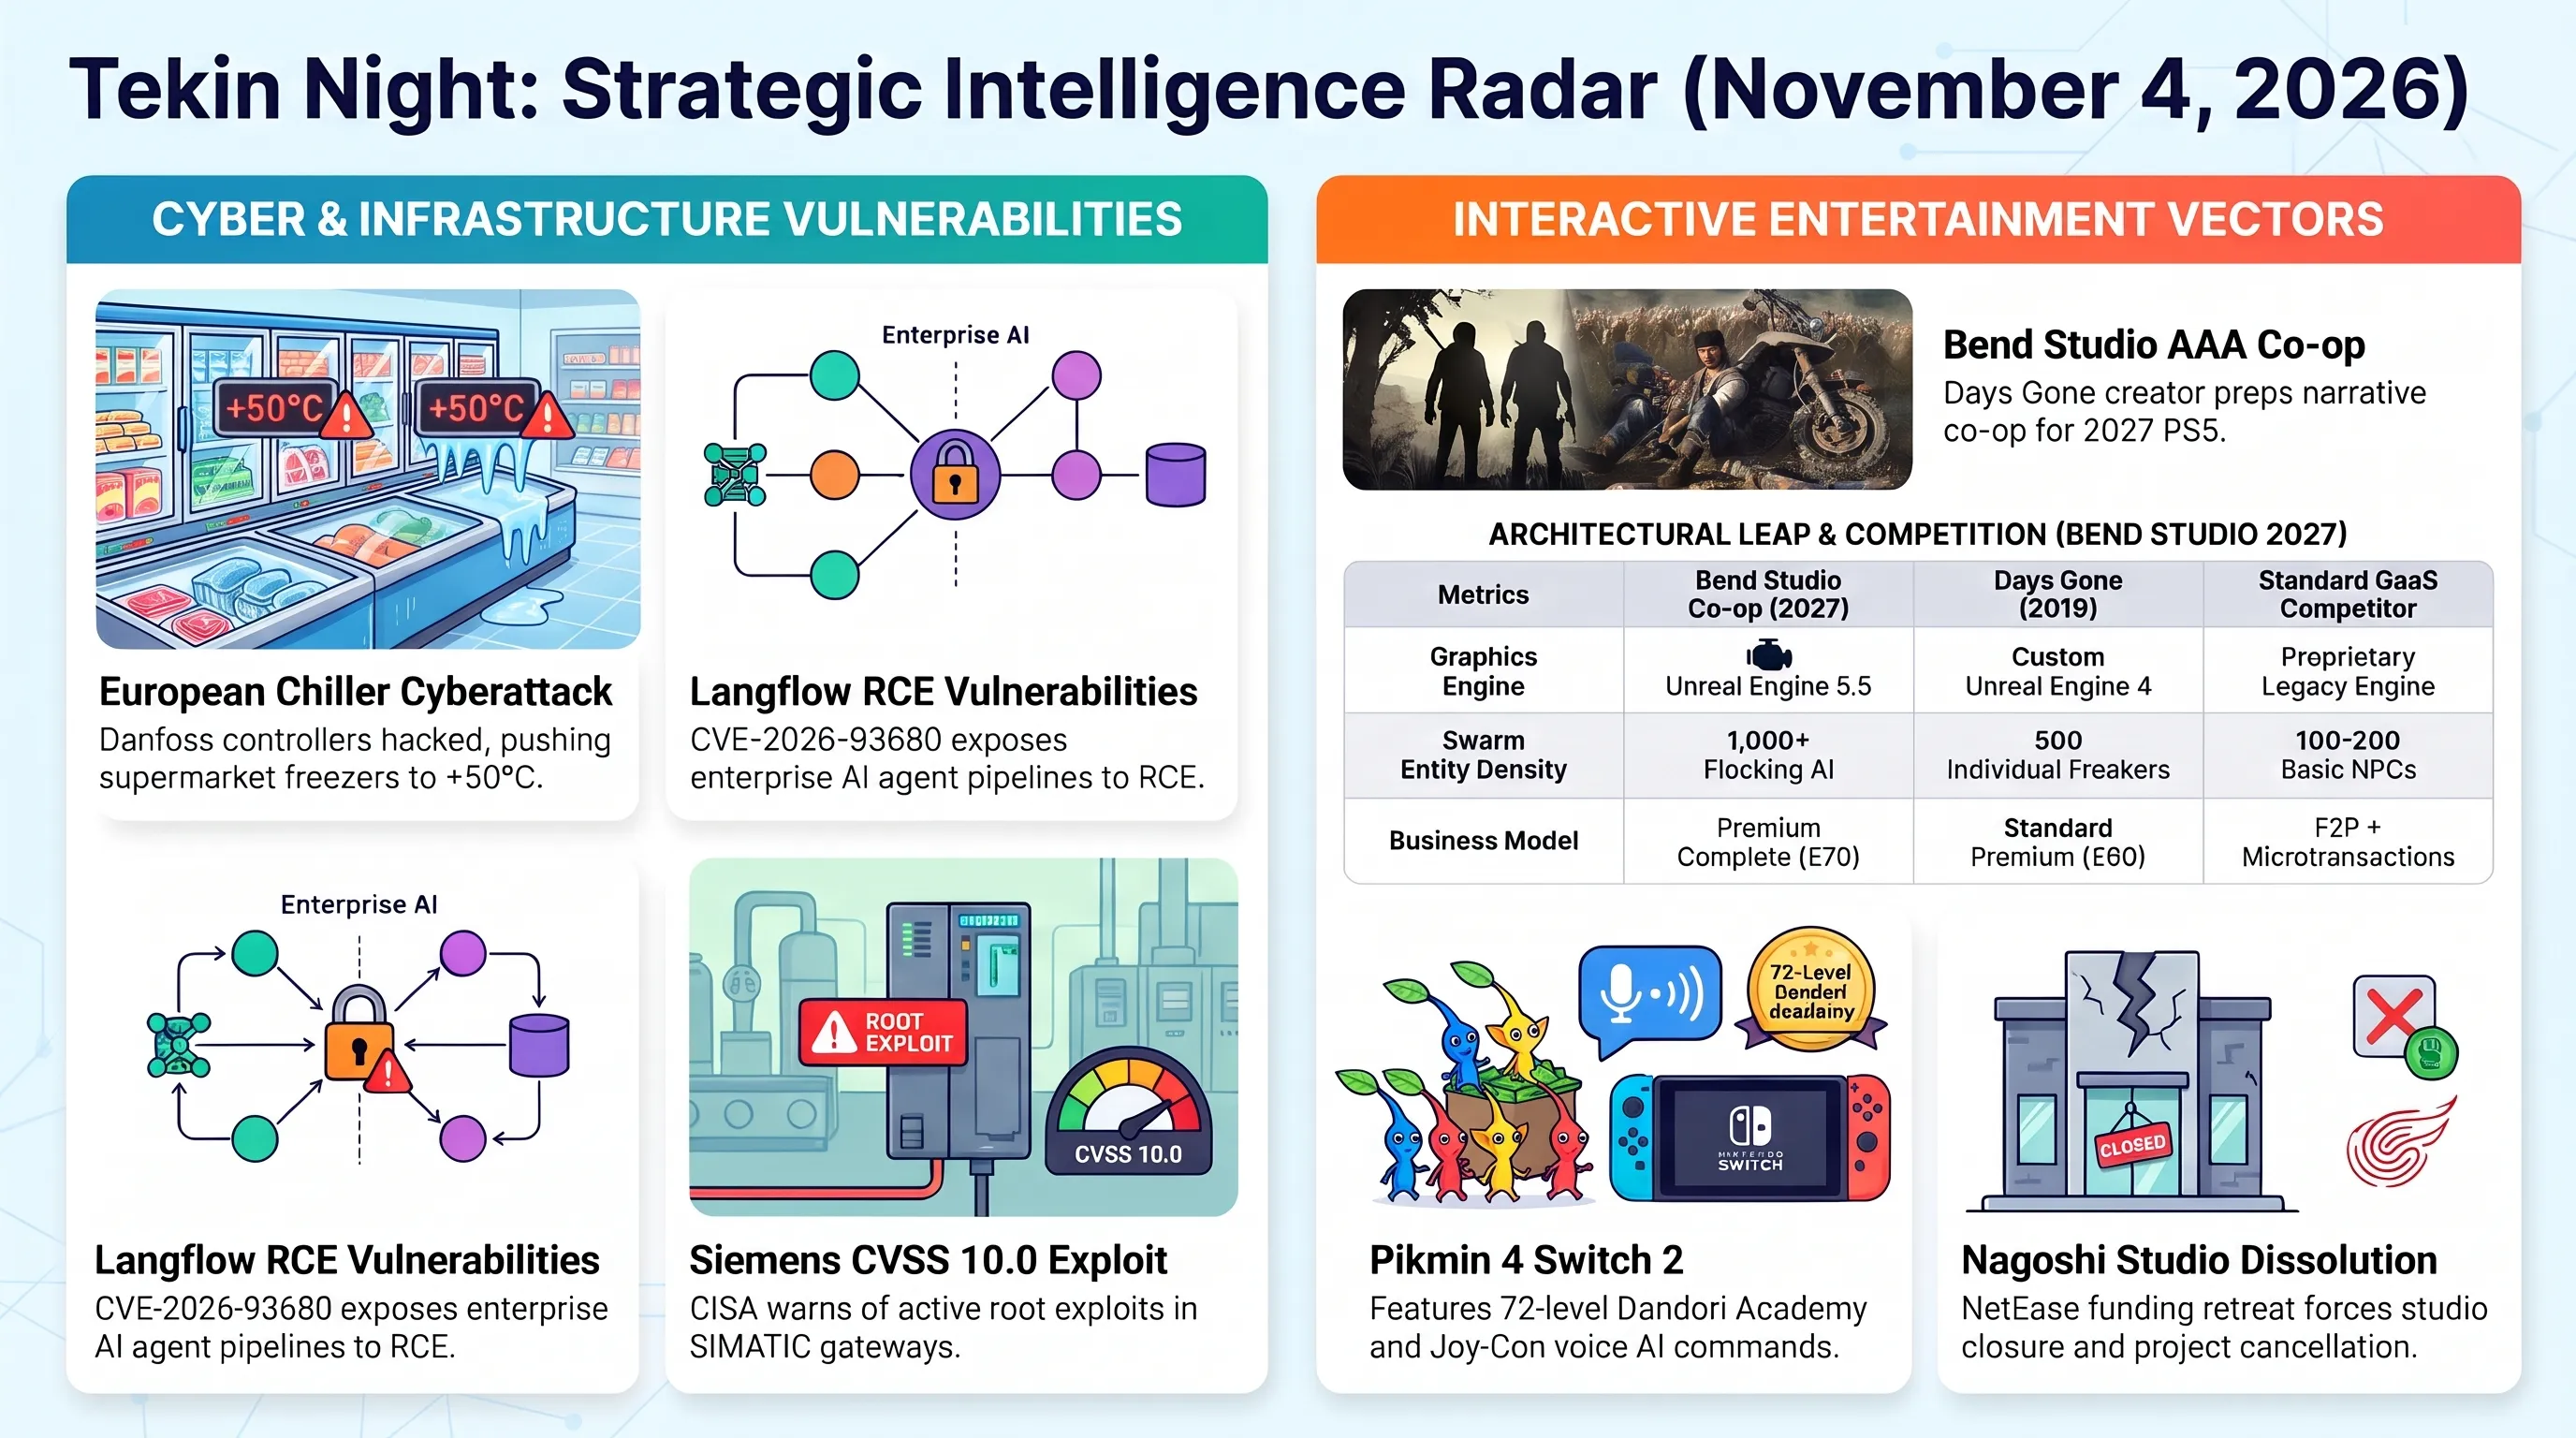
با فرورفتن در ساعات پایانی شامگاه چهارشنبه ۴ نوامبر ۲۰۲۶ و کنار هم قرار دادن دادههای بهدستآمده از ۶ محور کلیدی امروز، میتوان تصویر یکپارچه و تکاندهندهای از آسیبپذیریهای متقاطع در تمدن فناوری مدرن را مشاهده کرد. از حملات هماهنگ تروریسم سایبری به زنجیره سرمایش و فساد فیزیکی مواد غذایی در اروپا تا بهرهبرداری فوری از حفرههای CVSS 10.0 در گیتویهای کارخانهای زیمنس، و از شکنندگی زیرساختهای ایجنتی هوش مصنوعی در Langflow تا تلاطمهای بنیادین در ساختارهای مالی تولید بازیهای ویدیویی، جهان پیرامون ما دستخوش آزمونهای خطیری شده است.
نقطه تلاقی این تحولات نشان میدهد که دیگر نمیتوان مرز قاطعی میان فضای سایبری، دنیای فیزیکی و اقتصاد رسانهای ترسیم کرد. هکرهایی که با نفوذ به اینترنت اشیا دمای یخچالها را به مثبت ۵۰ درجه میرسانند، همان کسانی هستند که از طریق رخنههای ایجنتهای نرمافزاری به سرورهای شرکتی نفوذ کرده و معادلات امنیتی کشورها را هدف میگیرند. در عین حال، صنعت بازیهای ویدیویی به عنوان یکی از پیشرفتهترین جلوههای فناوری و هنر دیجیتال، در گرداب فشارهای مالی و ضرورت بازنگری در ساختارهای پرهزینه گرفتار آمده است.
نتیجه این تحولات روشن است: بقا در جهان پاییز ۲۰۲۶، نیازمند اتخاذ رویکرد دفاع در عمق، بازرسی موشکافانه کدهای منبعباز در لایههای هوش مصنوعی، ایزولاسیون کامل شبکههای زیرساختی از اینترنت عمومی و مدیریت واقعبینانه هزینههای کلان در صنایع سرگرمی است.
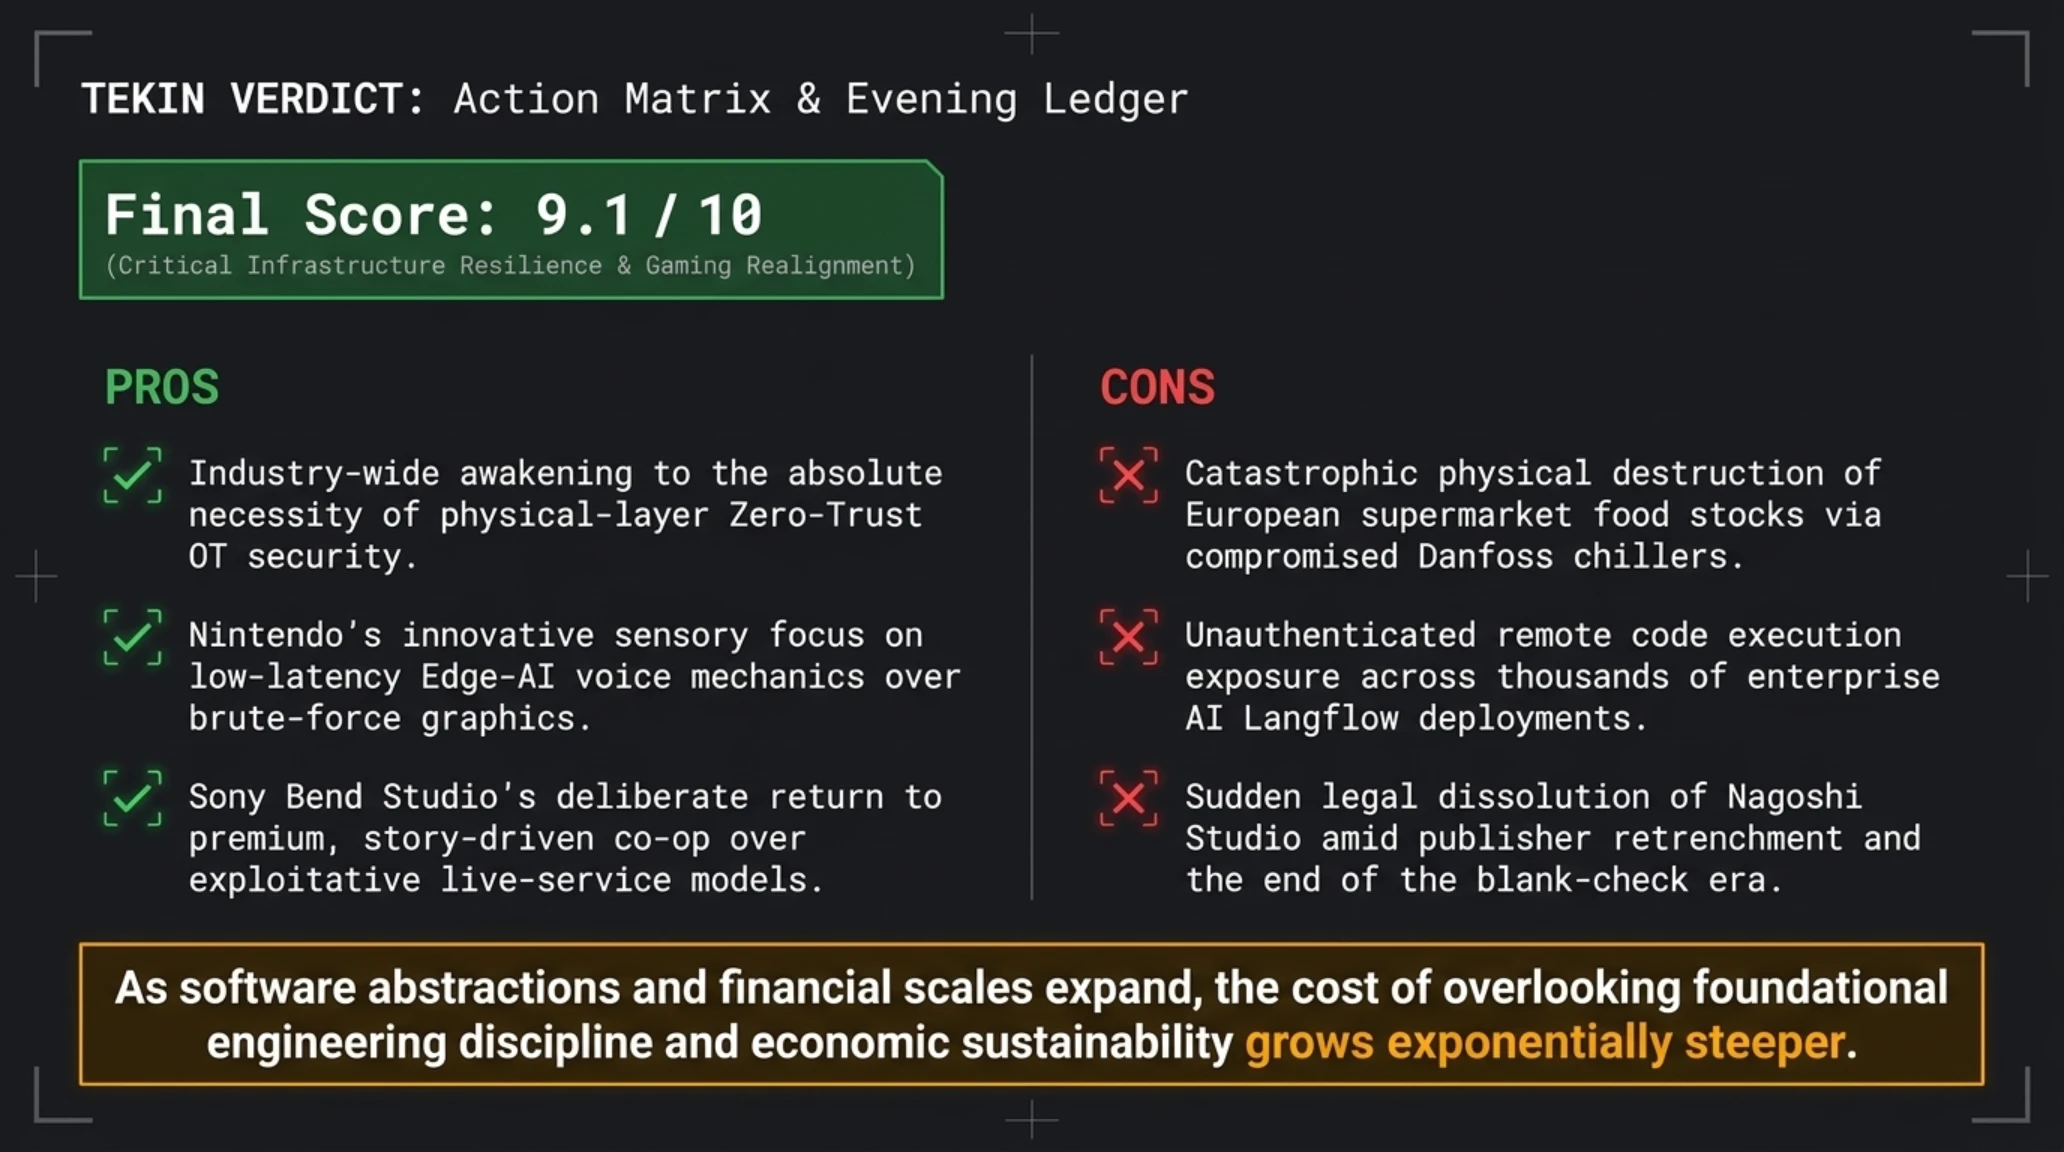
- واکنش سریع نهادهای امنیتی در شناسایی و مهار رخنههای بحرانی زیمنس و Langflow.
- رویکرد خلاقانه نینتندو در ارتقای تعامل بازی با سنسورهای صوتی و عدم افزایش قیمت بیرویه.
- جهش استودیوی بند سونی به سوی بازیهای کوآپ متمرکز بر داستان و دوری از تلههای سرویسمحور.
- افزایش شفافیت بینالمللی پیرامون ریسکهای سرمایهگذاری متمرکز در استودیوهای خارجی.
- تخریب گسترده زنجیره تأمین مواد غذایی در اروپا و خطر تکرار حملات علیه زیرساختهای حیاتی.
- وجود رخنههای بحرانی احراز هویتنشده در فریمورکهای زیرساختی توسعه هوش مصنوعی.
- خسارت سنگین به بازیسازان مستقل با لغو ناگهانی پروژههای بزرگ در پی سیاستهای انقباضی.
ترازنامه این شامگاه پرتلاطم یادآور آن است که هر اندازه پیچیدگی سیستمهای نرمافزاری و وابستگیهای مالی افزایش یابد، بهای غفلت از اصول مهندسی و ایمنی بنیادین سنگینتر خواهد بود.
با ارزیابی مستندات منتشرشده از سوی مراکز نظارتی، پژوهشگران امنیت صنعتی و تحلیلگران والاستریت، فهرست منابع و راهکارهای اجرایی این بسته به شرح زیر گردآوری شده است.
حکم نهایی تحریریه و فهرست منابع رسمی
تابآوری زنجیرههای حیاتی و عقلانیت بودجه در بازیسازی
رویدادهای ۴ نوامبر اثبات کردند امنیت سایبری کنترلرهای فیزیکی و پاکسازی کدهای ایجنتی هوش مصنوعی اولویت مرگ و زندگی است، در حالی که در اکوسیستم گیمینگ، تنها استودیوهایی زنده خواهند ماند که بر تعادل مالی و پایداری متکی باشند.
- د هکر نیوز (The Hacker News): گزارش تکمیلی موج حملات به سیستمهای سرمایش دانفوس سوپرمارکتهای اروپا
- سایبرسکوپ (CyberScoop): کالبدشکافی رخنههای بحرانی اجرای کد از راه دور در فریمورک هوش مصنوعی Langflow
- سیزا (CISA ICS Advisory): هشدار فوری سطح ۱۰ پیرامون بهرهبرداری از گیتوی زیمنس SIMATIC IoT2050
- یوروگیمر (Eurogamer): گزارش اختصاصی از بازی جدید کوآپ استودیوی بند سونی برای انتشار در ۲۰۲۷
- گیماتسو (Gematsu): پوشش رونمایی Pikmin 4: Switch 2 Edition همراه با بسته Dandori Academy
- گیمز اینداستری (GamesIndustry.biz): تحلیل پیامدهای انحلال استودیوی ناگوشی و عقبنشینی سرمایهگذاری NetEase
پرسشهای متداول و تحلیلهای فنی
مهاجمان چگونه توانستند دمای فریزرهای سوپرمارکتهای اروپایی را تا ۵۰+ درجه افزایش دهند؟
آنها با اسکن پورتهای مدیریتی کنترلرهای Danfoss در بستر اینترنت و سوءاستفاده از پسوردهای پیشفرض یا رخنههای تأیید هویت، فرمان دیفراست ممتد (Continuous Defrost) صادر کردند که با روشن ماندن هیترهای یخزدا، فریزرهای مواد غذایی به کوره تبدیل شدند.
آسیبپذیری CVE-2026-93680 در پلتفرم Langflow چه خطراتی برای زیرساخت هوش مصنوعی دارد؟
این آسیبپذیری به مهاجمان ناشناس امکان میدهد از طریق تزریق کدهای سفارشی پایتون، کنترل سیستمعامل سرور میزبان را به دست گرفته و کلیدهای محرمانه API، توکنها و پایگاههای برداری حساس را به سرقت ببرند.
چرا آسیبپذیری گیتوی زیمنس SIMATIC IoT2050 نمره کامل خطر ۱۰ (CVSS 10.0) را دریافت کرده است؟
زیرا این باگ به مهاجم راه دور امکان میدهد بدون نیاز به هیچگونه احراز هویت یا دسترسی قبلی، از طریق پورت وبسرور نود-رد مستقیماً دسترسی روت کامل لینوکس داخلی را تصاحب کرده و فریمور دستگاه را تغییر دهد.
بازی آینده استودیوی Bend سونی چه سبکی دارد و چه زمانی منتشر خواهد شد؟
این پروژه یک بازی اکشن سومشخص کوآپ ۲ تا ۴ نفره داستانمحور است که با آنریل انجین ۵.۵ ساخته میشود و سونی در حال برنامهریزی برای رونمایی و عرضه آن در سال ۲۰۲۷ برای پلیاستیشن ۵ و سختافزارهای بعدی است.
ویژگی کلیدی کنترل صوتی در نسخه سوییچ ۲ بازی Pikmin 4 چگونه عمل میکند؟
این بازی با استفاده از میکروفونهای آرایهای کنترلر جدید سوییچ ۲ و پردازش هوش مصنوعی محلی، به بازیکن اجازه میدهد بدون وقفه در گیمپلی، مستقیماً با صدای خود به سگ فضایی (Oatchi) فرامین حرکتی و امدادی صادر کند.
چرا شرکت چینی NetEase تصمیم به قطع بودجه استودیوی ناگوشی و لغو Gang of Dragon گرفت؟
به دلیل انقباض بازار بازیهای پرهزینه کنسولی، افزایش چشمگیر هزینههای توسعه عناوین AAA و تغییر استراتژی کلان NetEase برای کاهش ریسک و تمرکز مجدد بر بازیهای پردرآمد موبایلی در بازارهای آسیا.
گالری تصاویر تکمیلی: تکین نایت ۴ نوامبر: هک فریزرهای اروپا، باگ زیمنس و تعطیلی ناگوشی