گزارش شامگاهی ۱۳ نوامبر ۲۰۲۶ تکین نایت به کالبدشکافی ۶ بحران امنیتی میپردازد: ۱. تسخیر ۴,۸۳۷ اکانت گیتهاب برای سرقت کلیدهای CI/CD؛ ۲. باگ ۹.۸ آپاچی (CVE-2026-119618) و اجرای کد از راه دور؛ ۳. هشدار بایننس پیرامون رخنه worse_query در ساندباکس iOS؛ ۴. افشای دادههای ۳۵ هزار اپلیکیشن ساختهشده با Grok Build؛ ۵. باگ ارتقای سطح دسترسی در زوم ویندوز؛ و ۶. حذف ۱۴۴ مخزن فرمور مودچیپ سوییچ توسط نینتندو.
تکین نایت | گزارش جامع شامگاهی ۱۳ نوامبر ۲۰۲۶
ساعات پایانی شامگاه جمعه ۱۳ نوامبر ۲۰۲۶ با امواج سهمگینی از شوکهای امنیتی و زیرساختی در دنیای فناوری همراه شد؛ رویدادهایی که لایههای به ظاهر امن توسعه نرمافزار، میزبانی وب و حتی سختافزارهای کنسولی را در کانون بحران قرار دادند. در حالی که گزارش صبحگاهی امروز همانطور که در تکین مورنینگ ۱۳ نوامبر درباره پیکسل تگ، اپل کارپلی و رکورد ۱۰۰ میلیونی PS5 تحلیل کردیم بر قدرتنمایی سختافزاری و نفوذ هوش مصنوعی متمرکز بود، پرونده شامگاهی تکینگیم نقاب از حفرههای عمیق امنیتی برمیدارد که میلیاردها دلار دارایی دیجیتال را تهدید میکنند.
این فروپاشی زنجیرهای، دقیقاً در امتداد هشدارهای پیشین ما در تکین نایت ۱۲ نوامبر پیرامون پچ عظیم مایکروسافت و رخنه ۷۴۰ هزار دلاری Railway رخ داده است. امشب در کانون این تحولات، تهاجم ویرانگر به شریانهای ابری گیتهاب قرار دارد؛ جایی که هکرها ابزارهای خودکار سرقت کلیدهای محیطی را فعال کردند. همزمان، انتشار وصله اضطراری برای باگ بحرانی ۹.۸ آپاچی، هشدار صرافی بایننس به مالکان آیفون پیرامون دور زدن ساندباکس، و رسوایی پلتفرم هوش مصنوعی Grok Build با نشت دادههای ۳۵ هزار برنامه، ضرورت بازنگری در اعتماد کورکورانه به ابزارهای ابری را فریاد میزنند.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
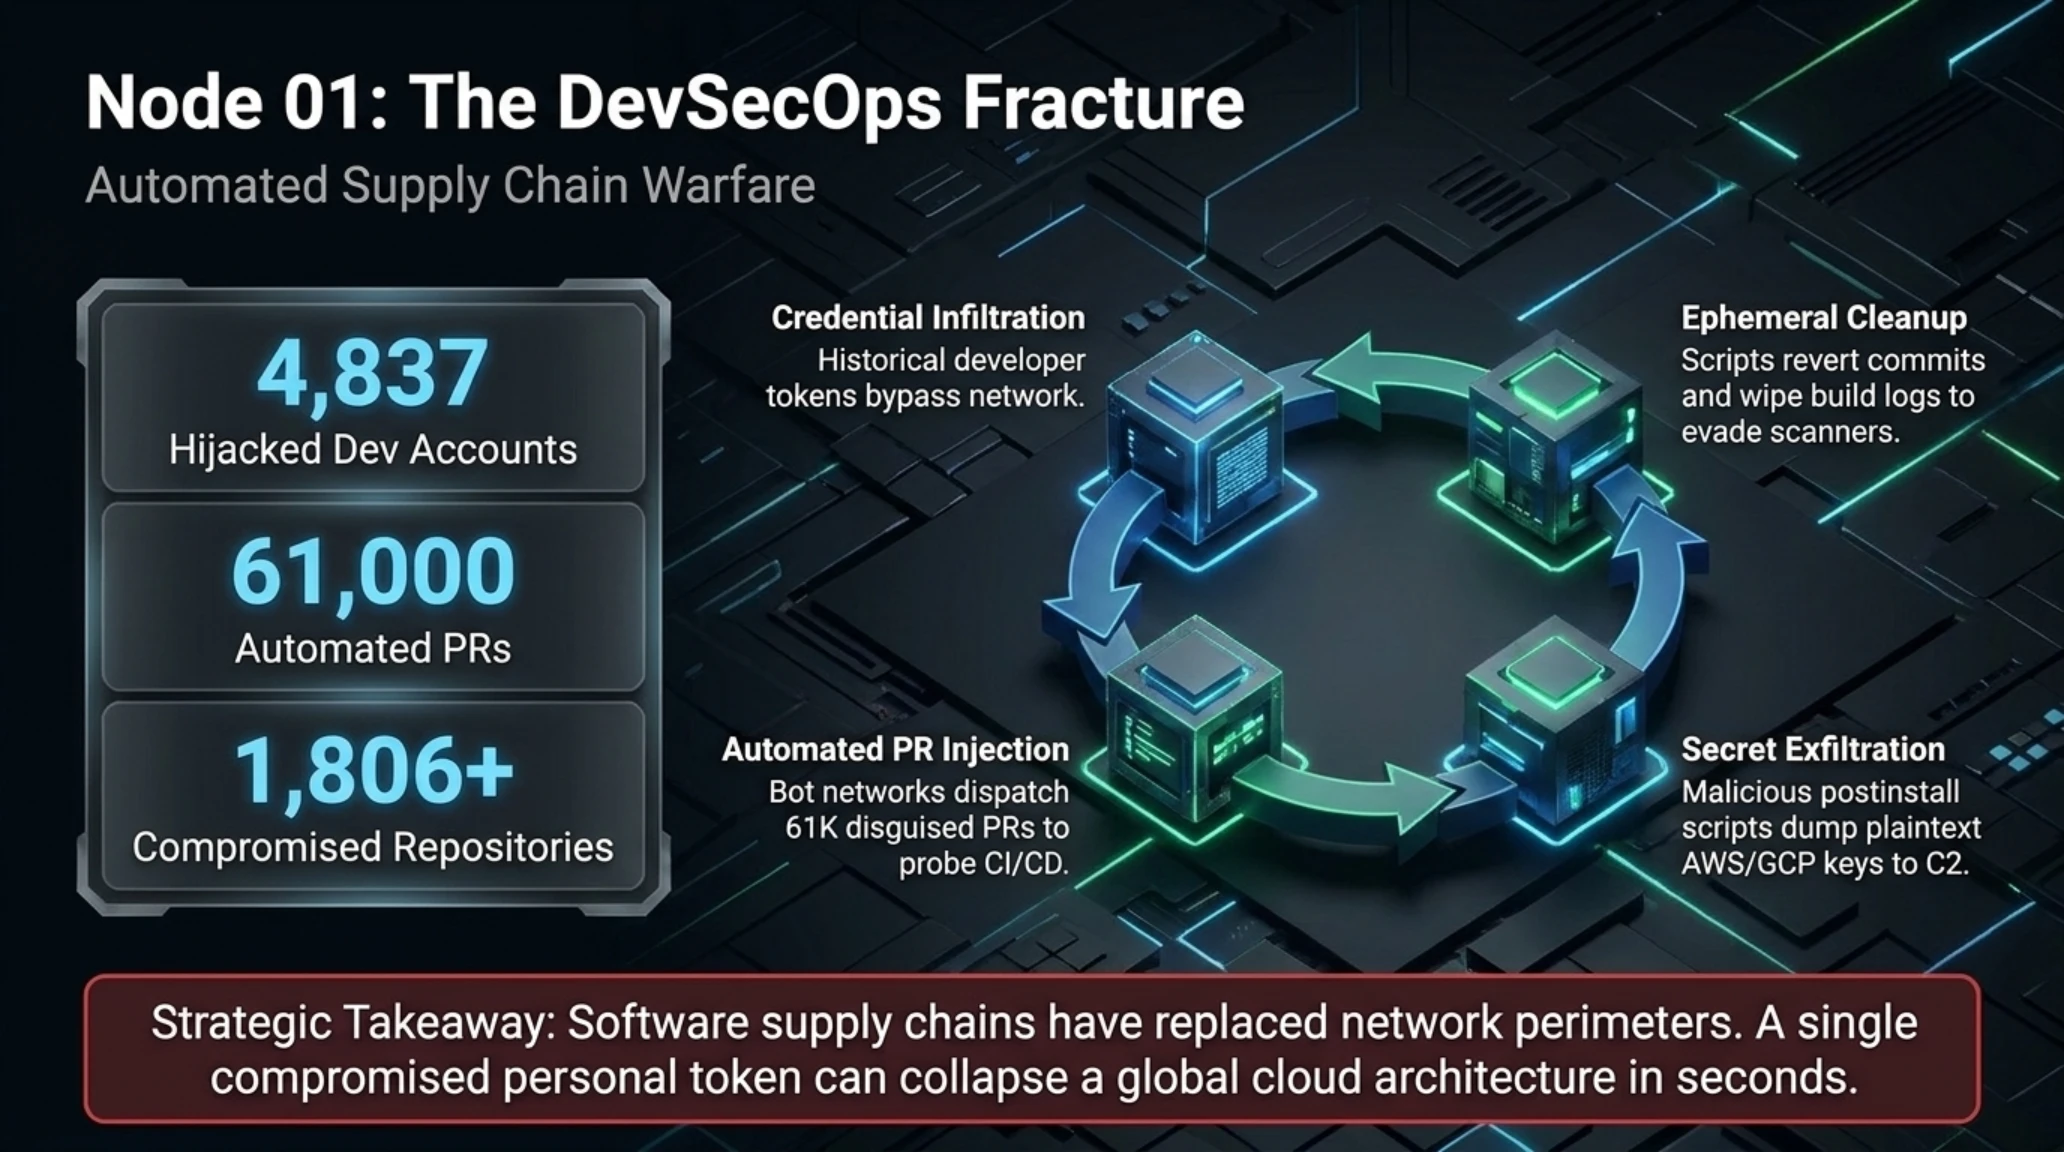
محور اول: حمله گسترده زنجیره تأمین به گیتهاب؛ نفوذ به ۴,۸۳۷ اکانت معتبر برای سرقت کلیدهای CI در ۱,۸۰۶ مخزن
در ساعات پایانی ۱۱ نوامبر ۲۰۲۶، شرکتهای پیشرو در امنیت خطوط تولید نرمافزار از جمله Aikido Security و SafeDep گزارشهای تکاندهندهای از یک پویش بدافزاری پیچیده منتشر کردند. یک عامل تهدید پیشرفته با بهرهبرداری از اعتبارنامههای سرقتشده در نشتهای پیشین، کنترل دستکم ۴,۸۳۷ حساب کاربری معتبر توسعهدهندگان در گیتهاب را به دست گرفت و از آنها به عنوان سکوی پرتاب برای تزریق کدهای مخرب به خطوط اتوماسیون یکپارچهسازی مداوم (CI/CD) بهرهبرداری نمود.
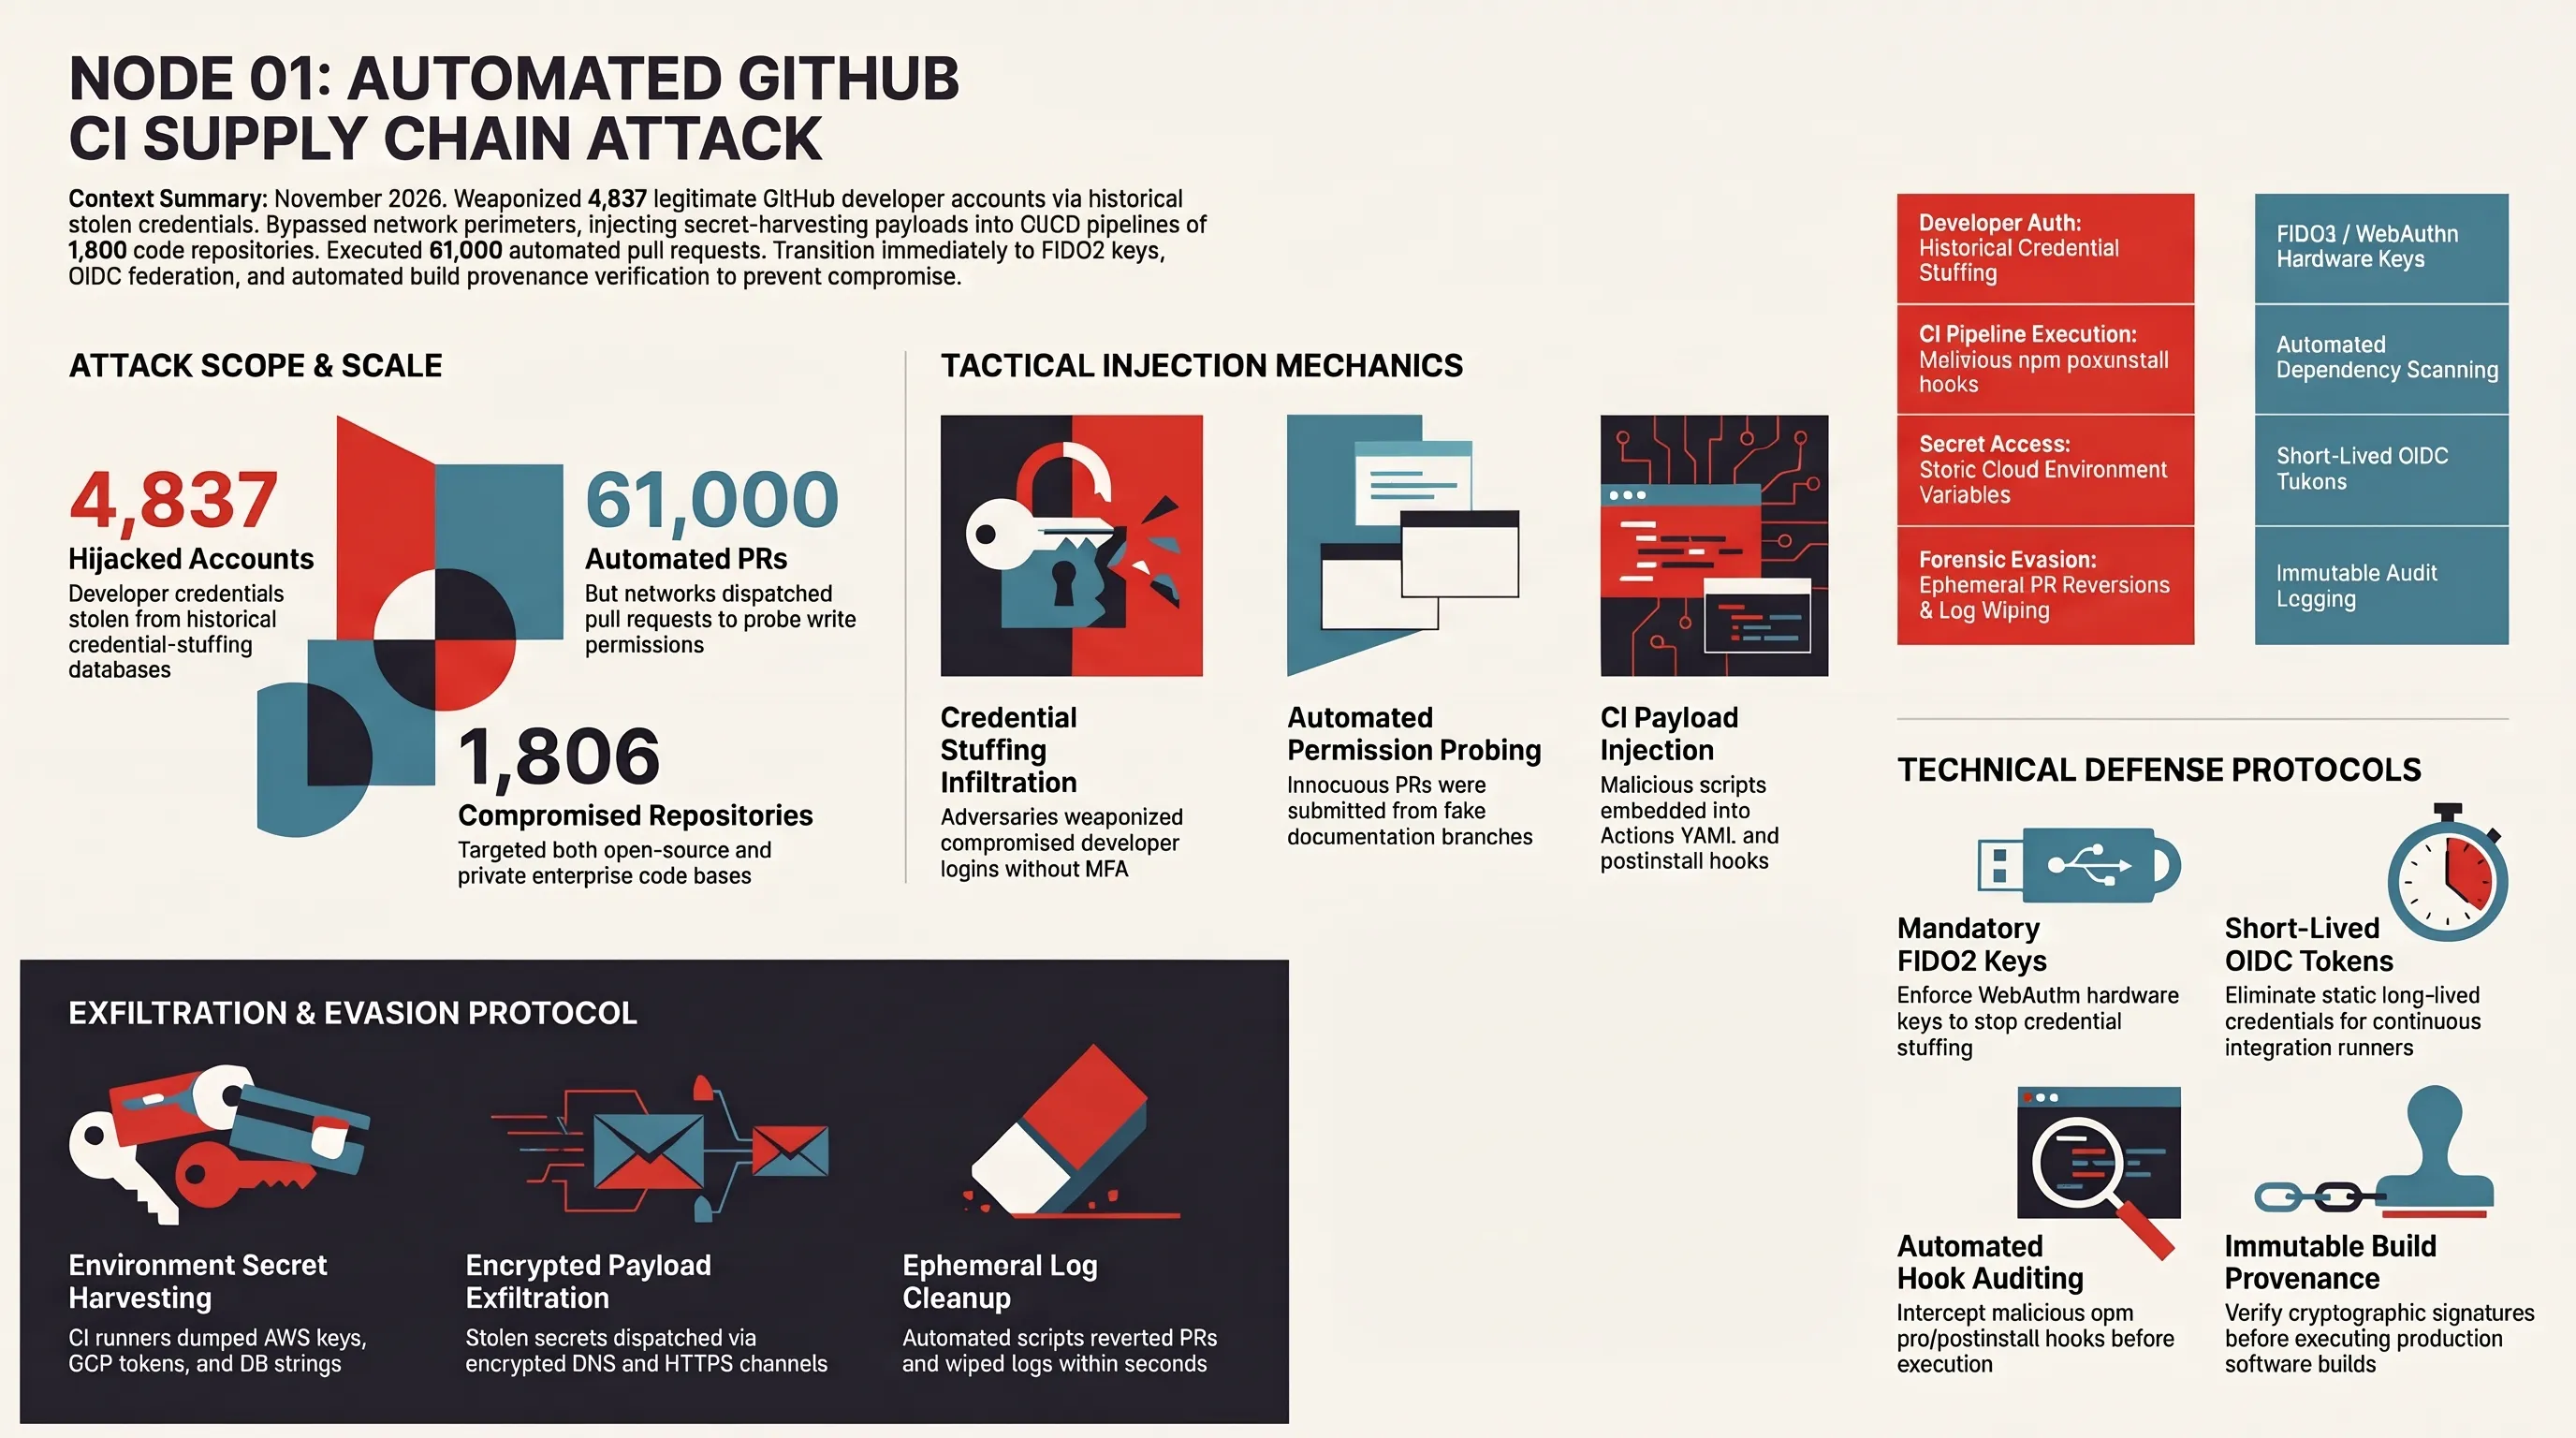
سازوکار این حمله با دقت ریاضی مهندسی شده بود. مهاجمان با اتوماسیون رباتیک، بیش از ۶۱,۰۰۰ پولریکوئست (PR) به ظاهر بیخطر با عناوینی فریبنده نظیر «docs: dependency audit notes» از شاخههای موسوم به wfx-docs به مخازن هدف ارسال کردند. هدف این پولریکوئستها، تست سطوح دسترسی اکانتهای هکشده بود. به محض آنکه بدافزار متوجه میشد حساب کاربری قربانی دارای مجوز نوشتن (Write Permissions) یا دسترسی ادغام مستقیم در مخزن است، کدهای پنهان استخراج کلید را درون فایلهای گردش کار GitHub Actions یا اسکریپتهای رویداد پس از نصب پکیجها (npm postinstall hooks) تزریق میکرد.
این بدافزار با اجرای موفقیتآمیز در حداقل ۱,۸۰۶ مخزن نرمافزاری فعال، بلافاصله متغیرهای محیطی سیستم، کلیدهای دسترسی حساس به زیرساختهای ابری AWS، گوگل کلود و آژور، و توکنهای اتصال به دیتابیسهای پروداکشن را جمعآوری کرده و از طریق درخواستهای رمزنگاریشده DNS و HTTPS به سرورهای فرماندهی و کنترل (C2) مهاجمان مخابره نمود. نکته حیرتانگیز آنکه هکرها برای جلوگیری از شناسایی توسط تیمهای امنیت سازمانی، بلافاصله پس از سرقت توکنها، پولریکوئستها را ریورت (Revert) کرده و لاگهای اجرا را پاک میکردند.
این تهاجم نشاندهنده تغییر پارادایم اساسی در راهبردهای نفوذ سایبری است؛ مهاجمان دیگر وقت خود را برای دور زدن فایروالهای مستحکم سازمانها تلف نمیکنند، بلکه هویت معتبر یک توسعهدهنده مجاز را در گیتهاب هدف قرار میدهند تا از طریق زنجیره تأمین نرمافزار، مستقیماً به قلب کلود کمپانی نفوذ کنند.
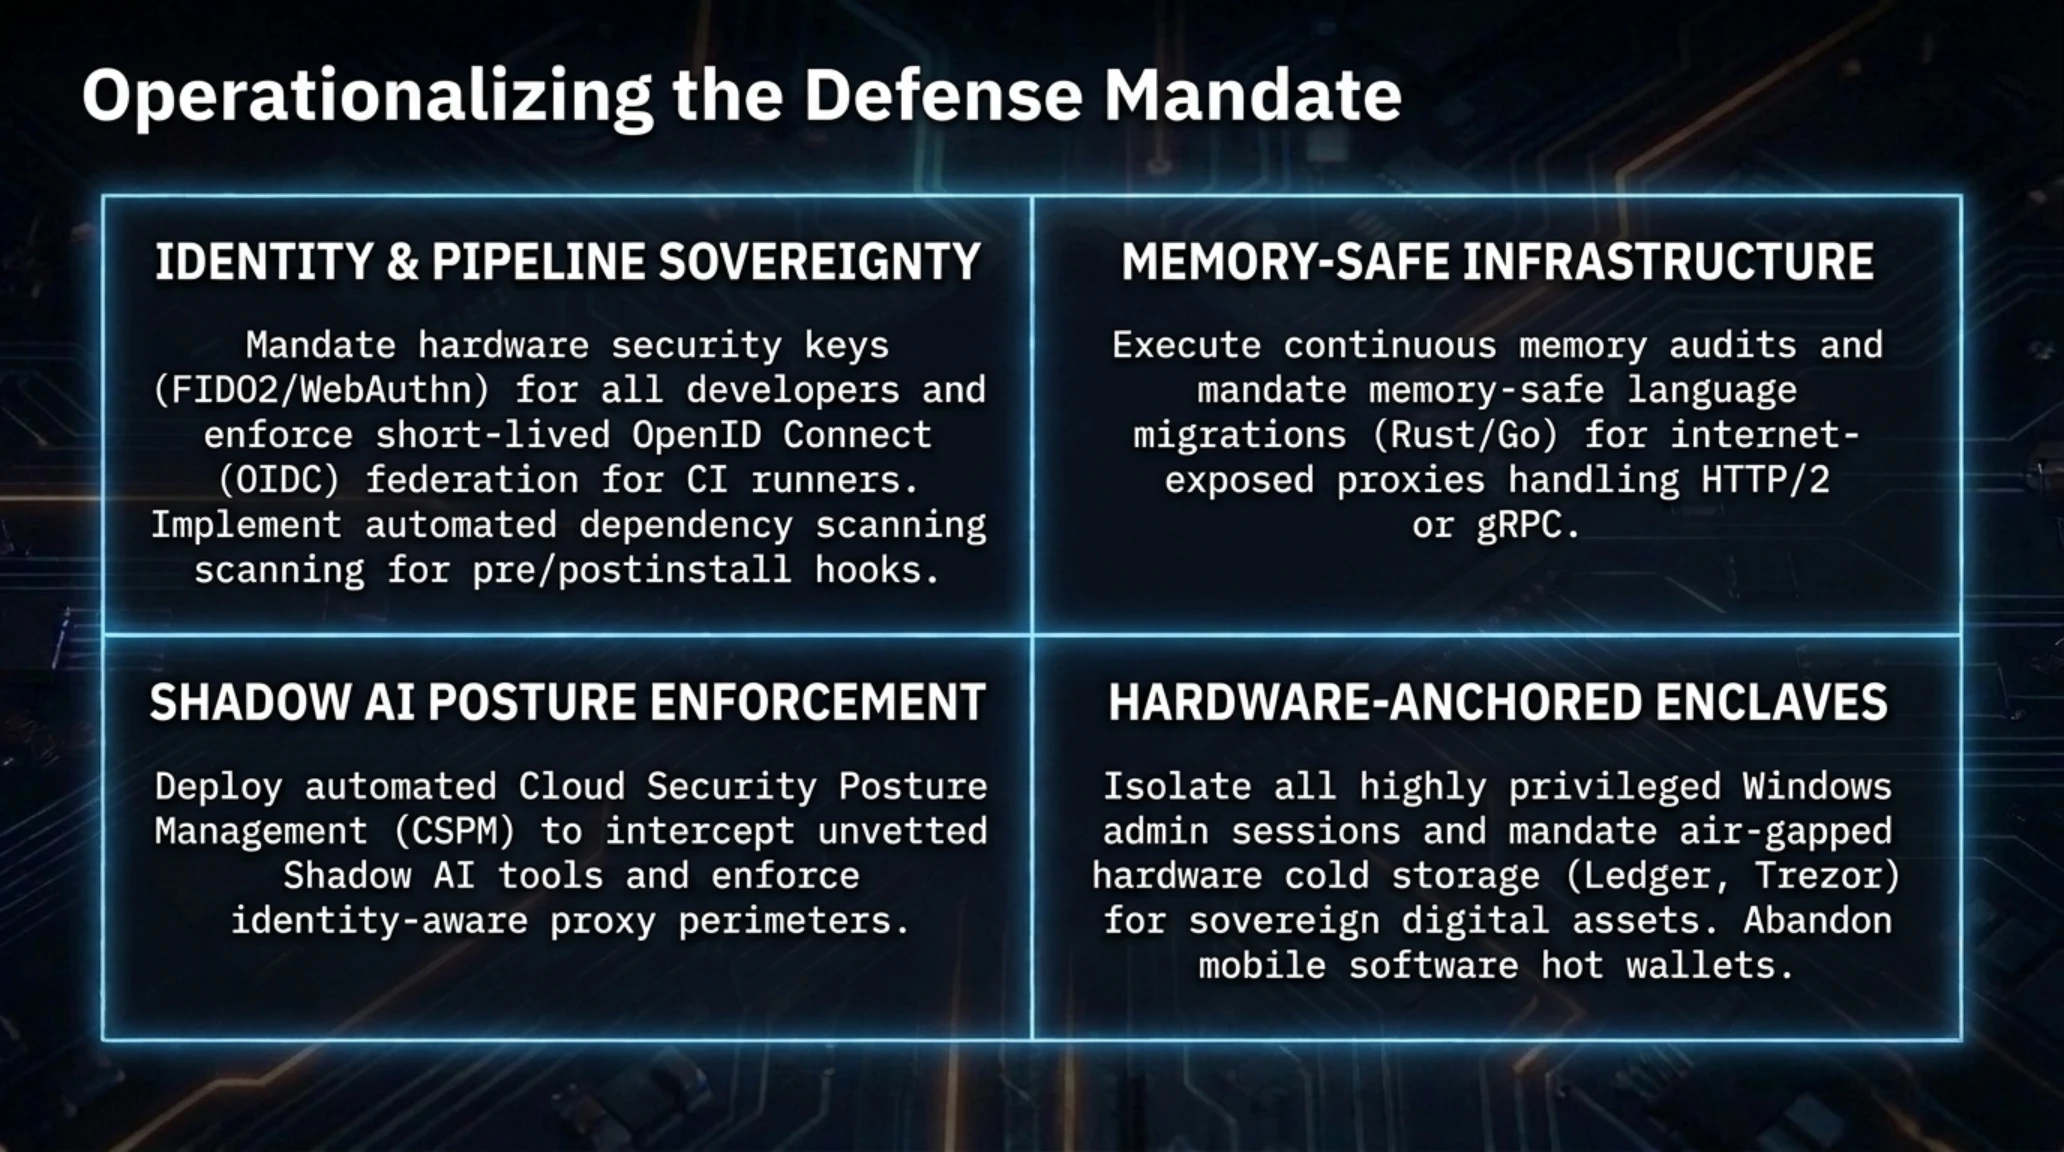
برای شرکتهای نرمافزاری و استارتاپهای ایرانی که بخش عمدهای از پایپلاینهای خود را روی گیتهاب مدیریت میکنند، این حادثه یک هشدار پدافندی فوقالعاده جدی است. اتکا به احراز هویتهای سنتی تکمرحلهای برای اکانتهای گیتهاب مهندسان، یک خطای نابخشودنی به شمار میرود. الزام پرسنل به فعالسازی کلیدهای سختافزاری FIDO2/WebAuthn، بازبینی فوری دسترسیهای Write در ریپازیتوریهای سازمانی و پیادهسازی اسکنرهای بلادرنگ برای متغیرهای محیطی در خطوط CI/CD، حداقل الزامات پیشگیرانه برای جلوگیری از فاجعه به شمار میآید.
چرا این تحول بازی را تغییر میدهد؟
زنجیره تأمین نرمافزار اکنون به پاشنه آشیل امنیت سایبری جهان تبدیل شده است. حمله خودکار به مخازن گیتهاب نشان داد که اعتماد کورکورانه به پولریکوئستهای اکانتهای معتبر، بدون ممیزی خودکار اسکریپتهای CI/CD، راه را برای سرقت کلیدهای کلود و تخریب سرورهای زیرساختی هموار میسازد.
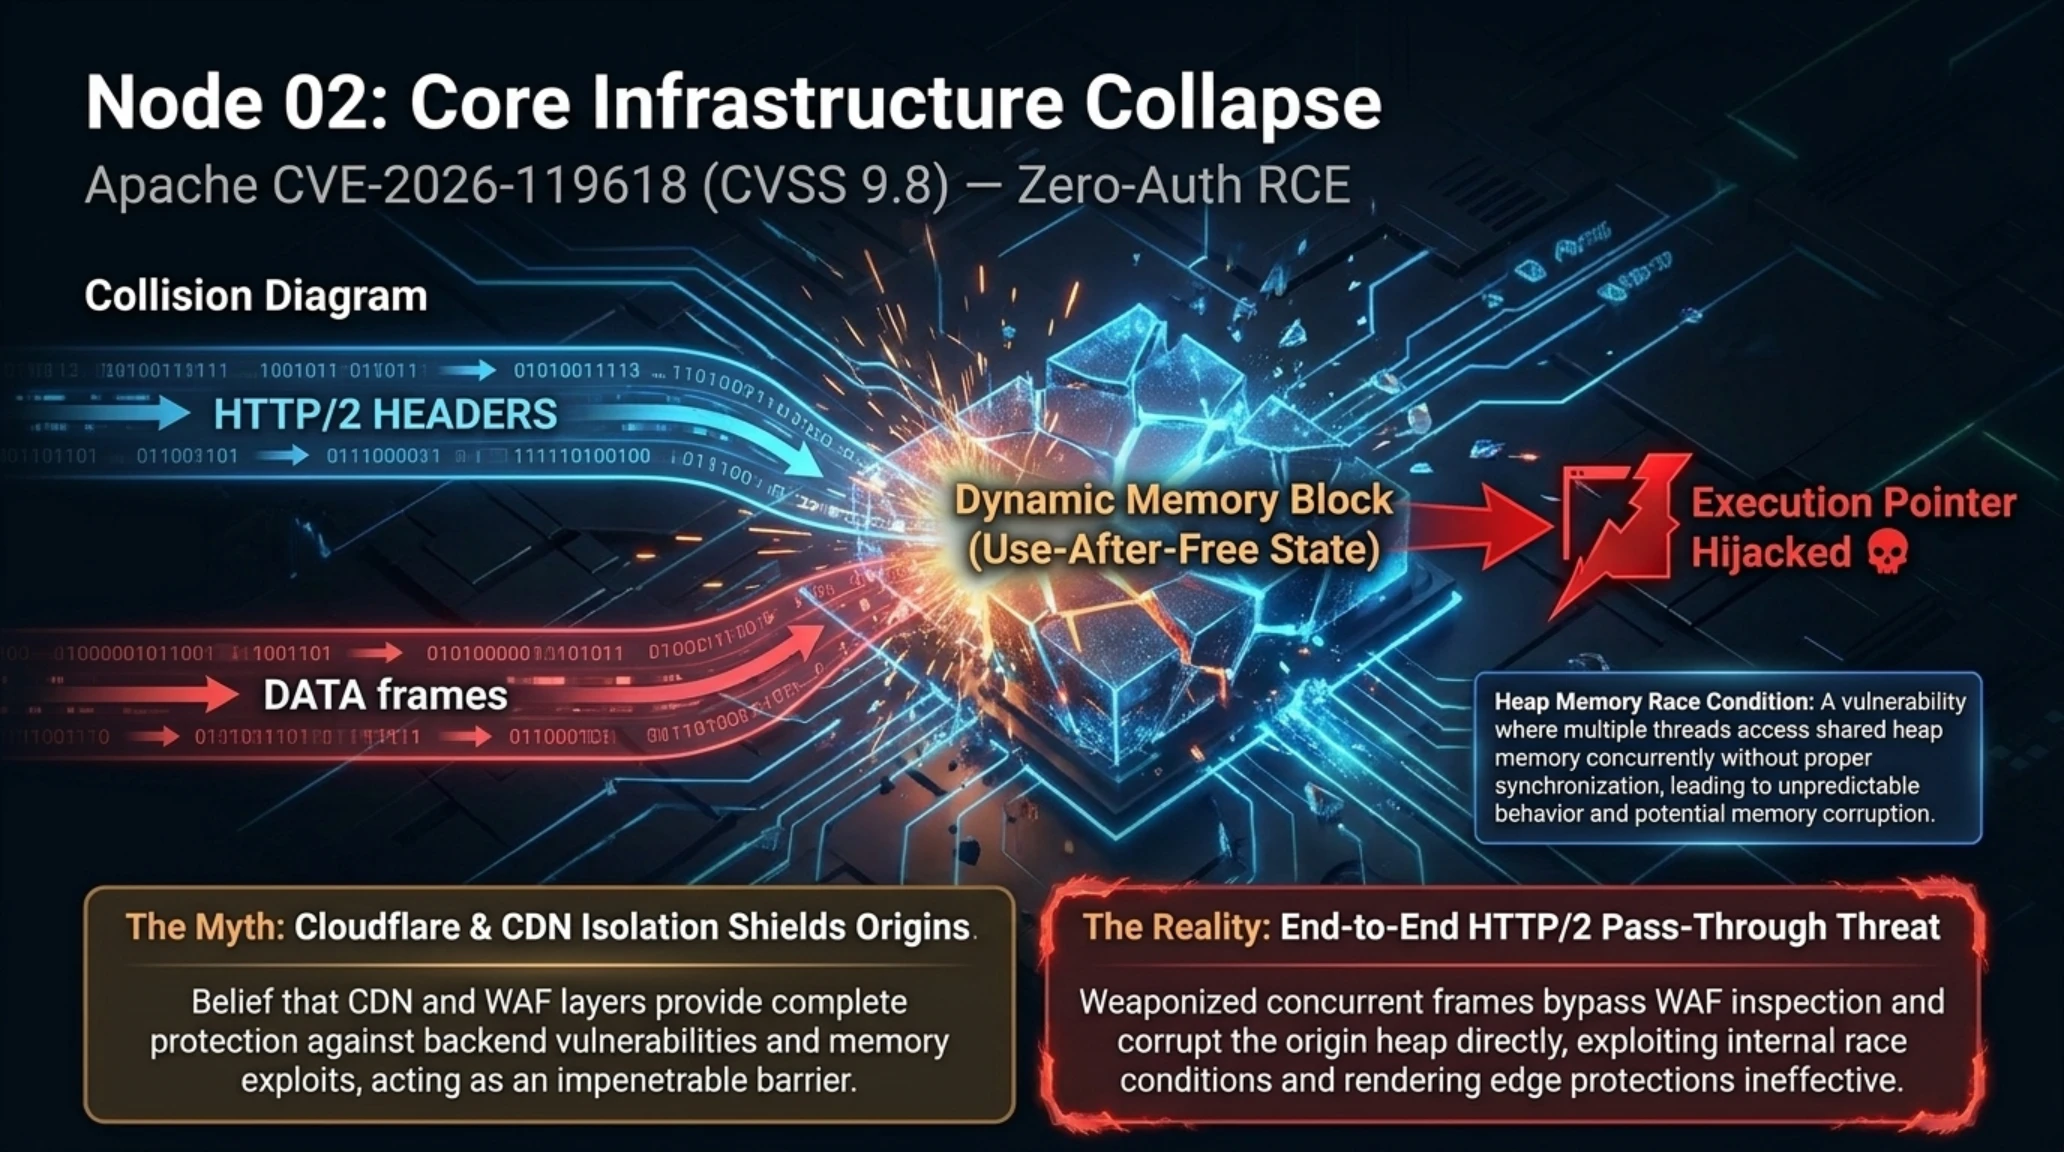
محور دوم: افشای آسیبپذیری بحرانی در ماژول HTTP/2 وبسرور آپاچی؛ اجرای کد از راه دور بدون احراز هویت (CVE-2026-119618)
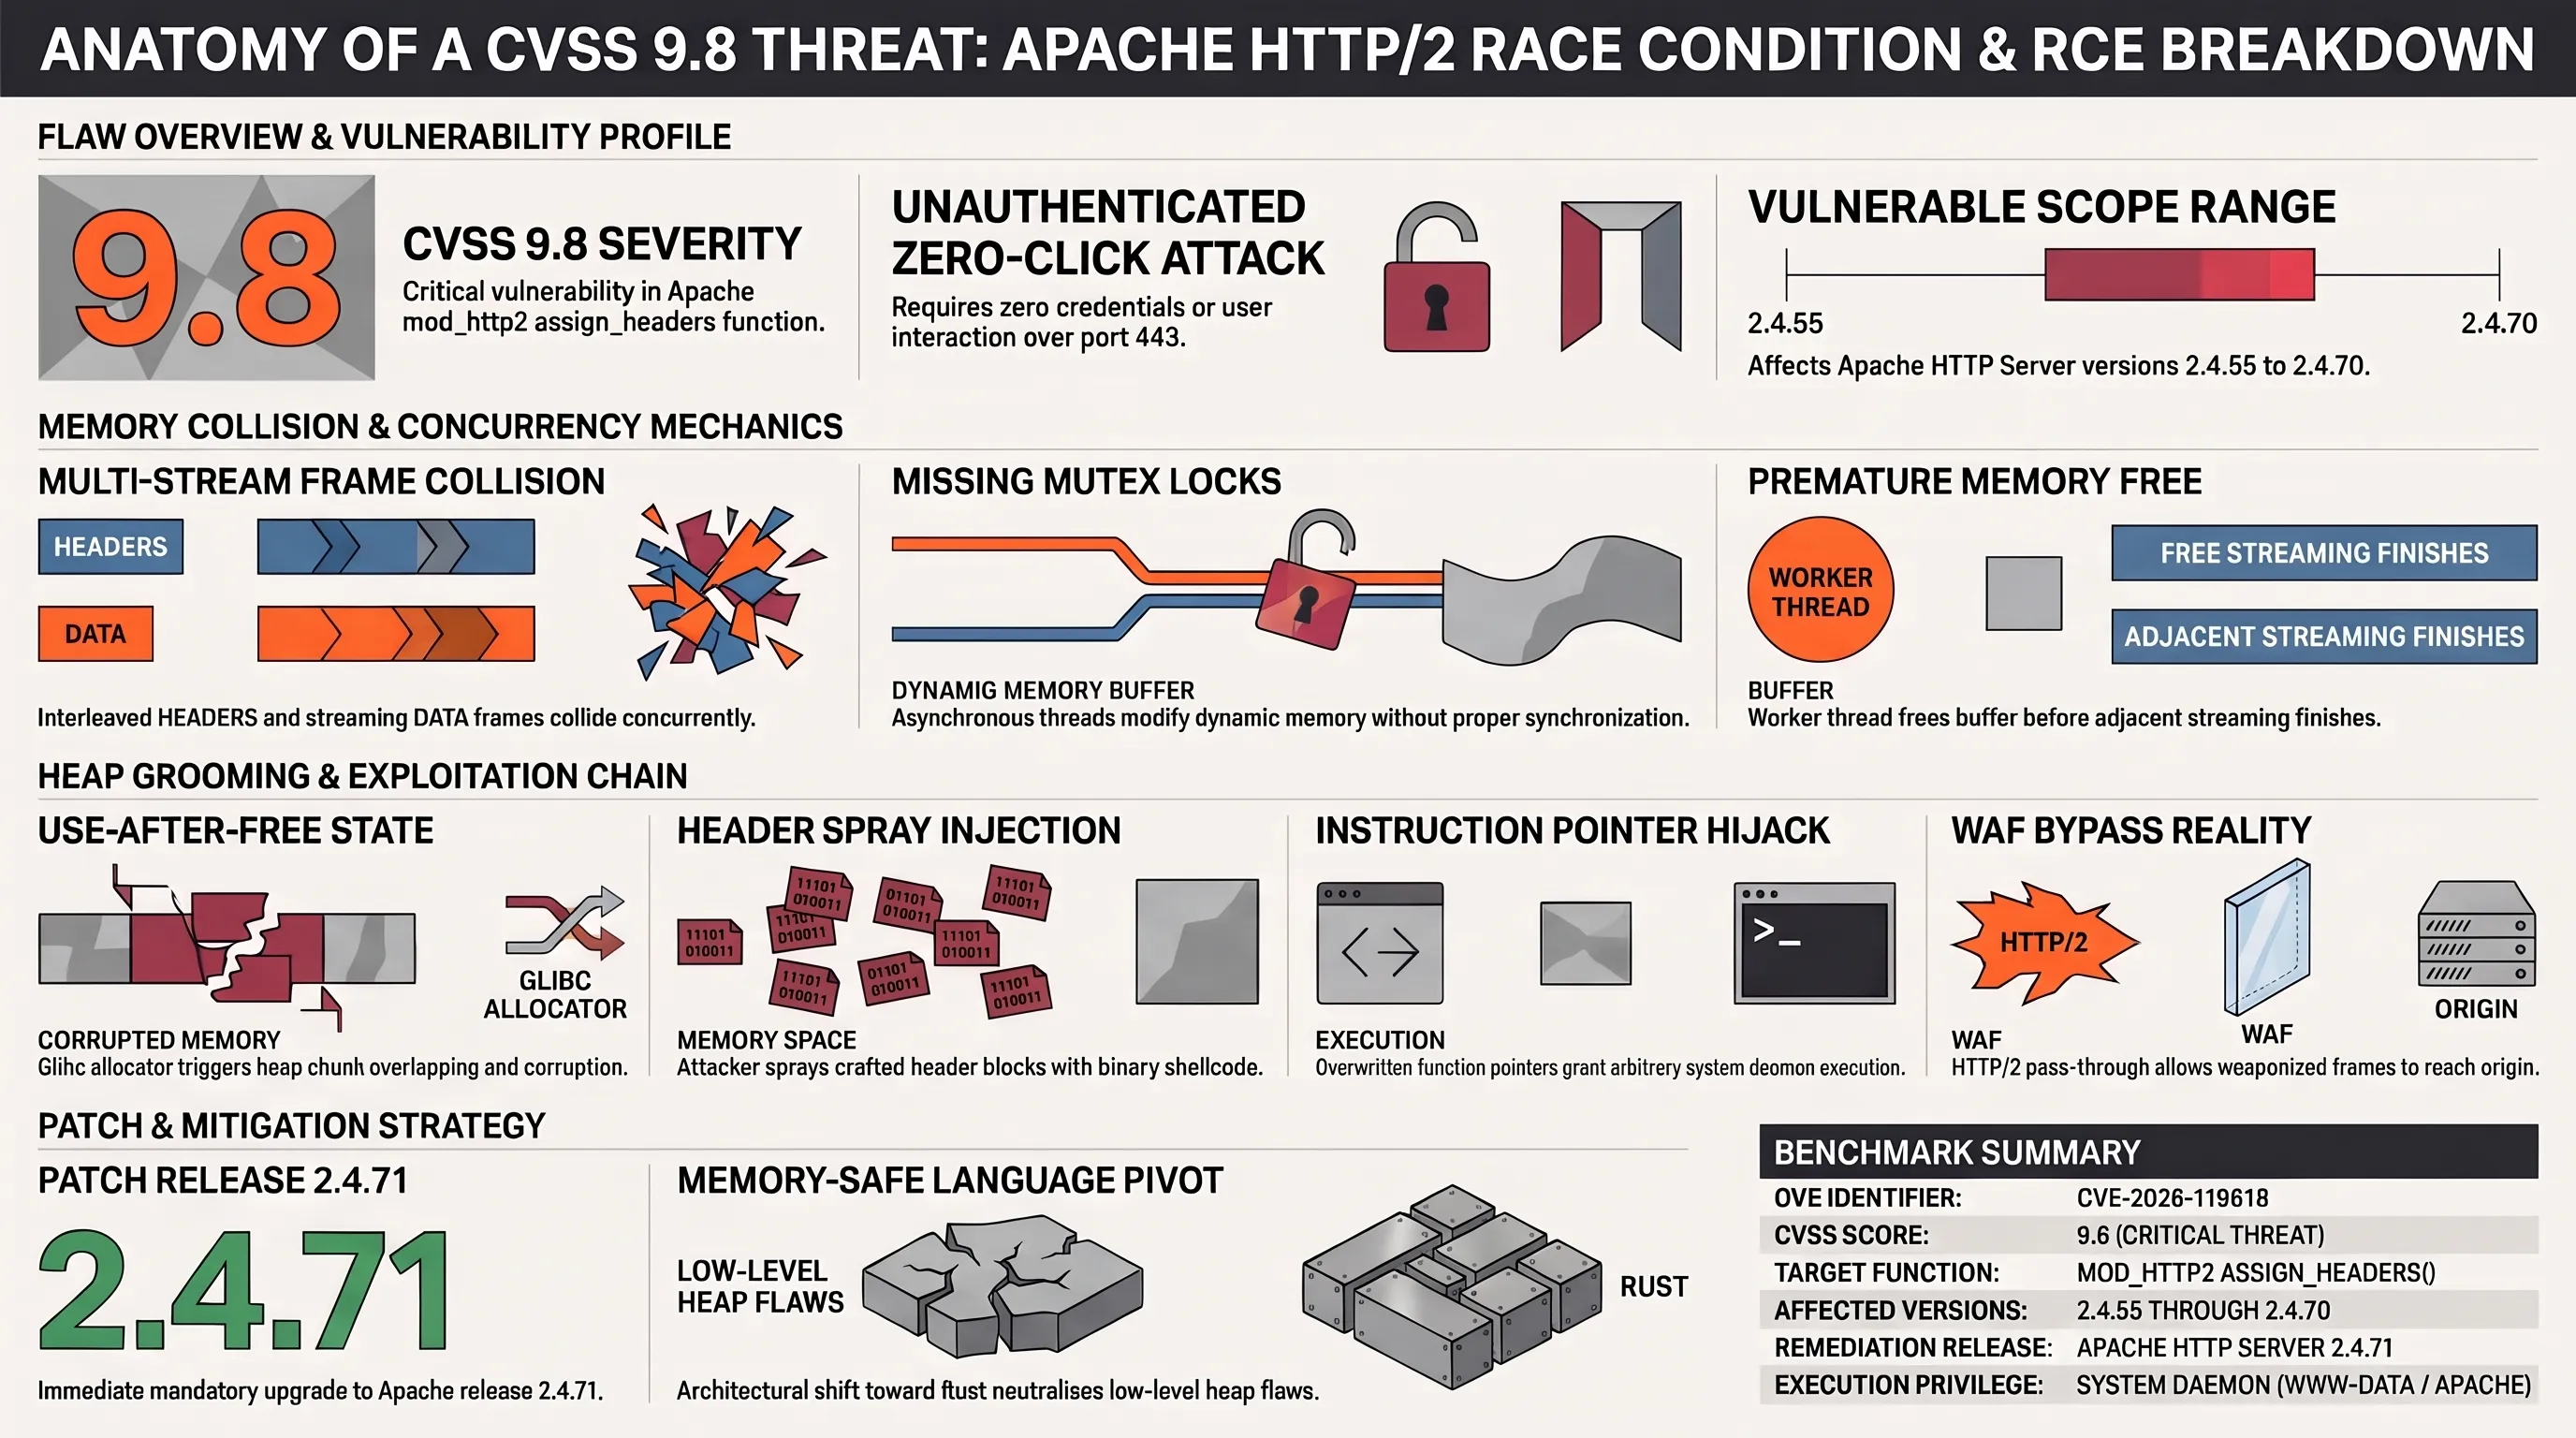
بنیاد نرمافزاری آپاچی (ASF) با همکاری تیمهای امنیت سایبری رد هت (Red Hat) و ویز (Wiz.io) در ۱۱ نوامبر ۲۰۲۶ وصله امنیتی اضطراری و فوقالعاده حیاتی را برای وبسرور محبوب آپاچی منتشر کردند. این آسیبپذیری بحرانی که با شناسه CVE-2026-119618 ثبت شده، بالاترین درجه خطر ممکن با نمره ۹.۸ از ۱۰ (CVSS 9.8) را به خود اختصاص داده است؛ عددی که نشاندهنده پتانسیل نفوذ فاجعهبار و تسخیر سرورها در مقیاس جهانی است.
کالبدشکافی کدهای سورس ماژول mod_http2 نشان میدهد که ریشه این باگ به یک شرایط رقابتی (Race Condition) خطرناک و همگامسازی ناقص منابع حافظه اشتراکی در تابع assign_headers() بازمیگردد. هنگامی که یک مهاجم خارجی بستههای داده چندبخشی (Multipart) را به صورت همروند و موازی در قالب درخواستهای مالتیپلکسشده HTTP/2 به سرور ارسال میکند، مدیریت متغیرهای تخصیصیافته در حافظه پویای سرور (Heap) دچار اختلال شده و اشارهگرها به بلوکهای نامعتبر رجوع میکنند. این وضعیت به تخریب ساختار هیپ (Heap Corruption) و بازنویسی اشارهگرهای تابعی منجر میشود.
نتیجه این تخریب حافظه، امکان اجرای کدهای دلخواه از راه دور (RCE) با سطح دسترسی پروسه وبسرور (نظیر www-data یا apache) است. آنچه این باگ را فوقالعاده سهمگین میسازد، عدم نیاز مهاجم به داشتن نام کاربری، گذرواژه یا هرگونه احراز هویت اولیه در سرور قربانی است؛ تنها ارسال چند فریم مخرب HTTP/2 روی پورت ۴۴۳ کافی است تا کنترل سیستم به دست نفوذگر بیفتد. نسخههای ۲.۴.۵۵ تا ۲.۴.۷۰ آپاچی که پروتکلهای h2 یا h2c را برای شتاببخشی به وبسایتها فعال کردهاند، مستقیماً در معرض خطر قرار دارند و مشکل تنها در نگارش ۲.۴.۷۱ مهار شده است.
برای زیرساختهای فناوری در داخل کشور، این بحران یک شوک عملیاتی واقعی به شمار میرود. بخش عظیمی از پورتالهای دولتی، سامانههای دانشگاهی، درگاههای فروشگاهی و هاستهای اشتراکی در دیتاسنترهای داخلی از وبسرور آپاچی روی توزیعهای اوبونتو و سنتاواس استفاده میکنند. با توجه به اینکه وبسرورها معمولاً خط مقدم دسترسی عمومی اینترنت هستند، اکسپلویتپذیری بدون احراز هویت به هکرهای باجافزاری اجازه میدهد ظرف چند دقیقه با اسکن پورتها، سرورهای لینوکسی داخلی را قفل کرده و پایگاههای داده را رمزگذاری کنند. ارتقای فوری به نسخه ۲.۴.۷۱ یا غیرفعالسازی موقت ماژول mod_http2 یک ضرورت حیاتی غیرقابل تعویق است.
این رخداد در عین حال درسی تاریخی پیرامون پیچیدگیهای پیادهسازی پروتکلهای نوین شبکه به همراه دارد. شتاب در بهرهبرداری از امکانات مالتیپلکسینگ HTTP/2 بدون در نظر گرفتن چالشهای همروندی در زبانهای سطح پایینی نظیر C، به بازتولید باگهای مدیریت حافظه دهه ۱۹۹۰ در لباس استانداردهای مدرن وب منجر شده است؛ چالشهایی که توسعهدهندگان باید با تکیه بر معماریهای نوین مبتنی بر زبانهای ایمن از حافظه نظیر Rust بر آن غلبه کنند.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
برخی گمان میکردند سرورهایی که پشت کلودفلر یا CDNهای ابری قرار دارند به دلیل لایه واسط، نیازی به پچ فوری ماژول آپاچی نخواهند داشت.
رد هت تأیید کرد در صورت فعال بودن عبور مستقیم ترافیک gRPC یا HTTP/2 به سرور مبدأ، مهاجم میتواند بدون ممانعت CDN پکتهای مخرب را ارسال کند.
جعبه اصطلاحات تخصصی تکین
محور سوم: هشدار فوری بایننس به دارندگان رمزارز در آیفون: آسیبپذیری فرار از ساندباکس worse_query همچنان پچنشده است
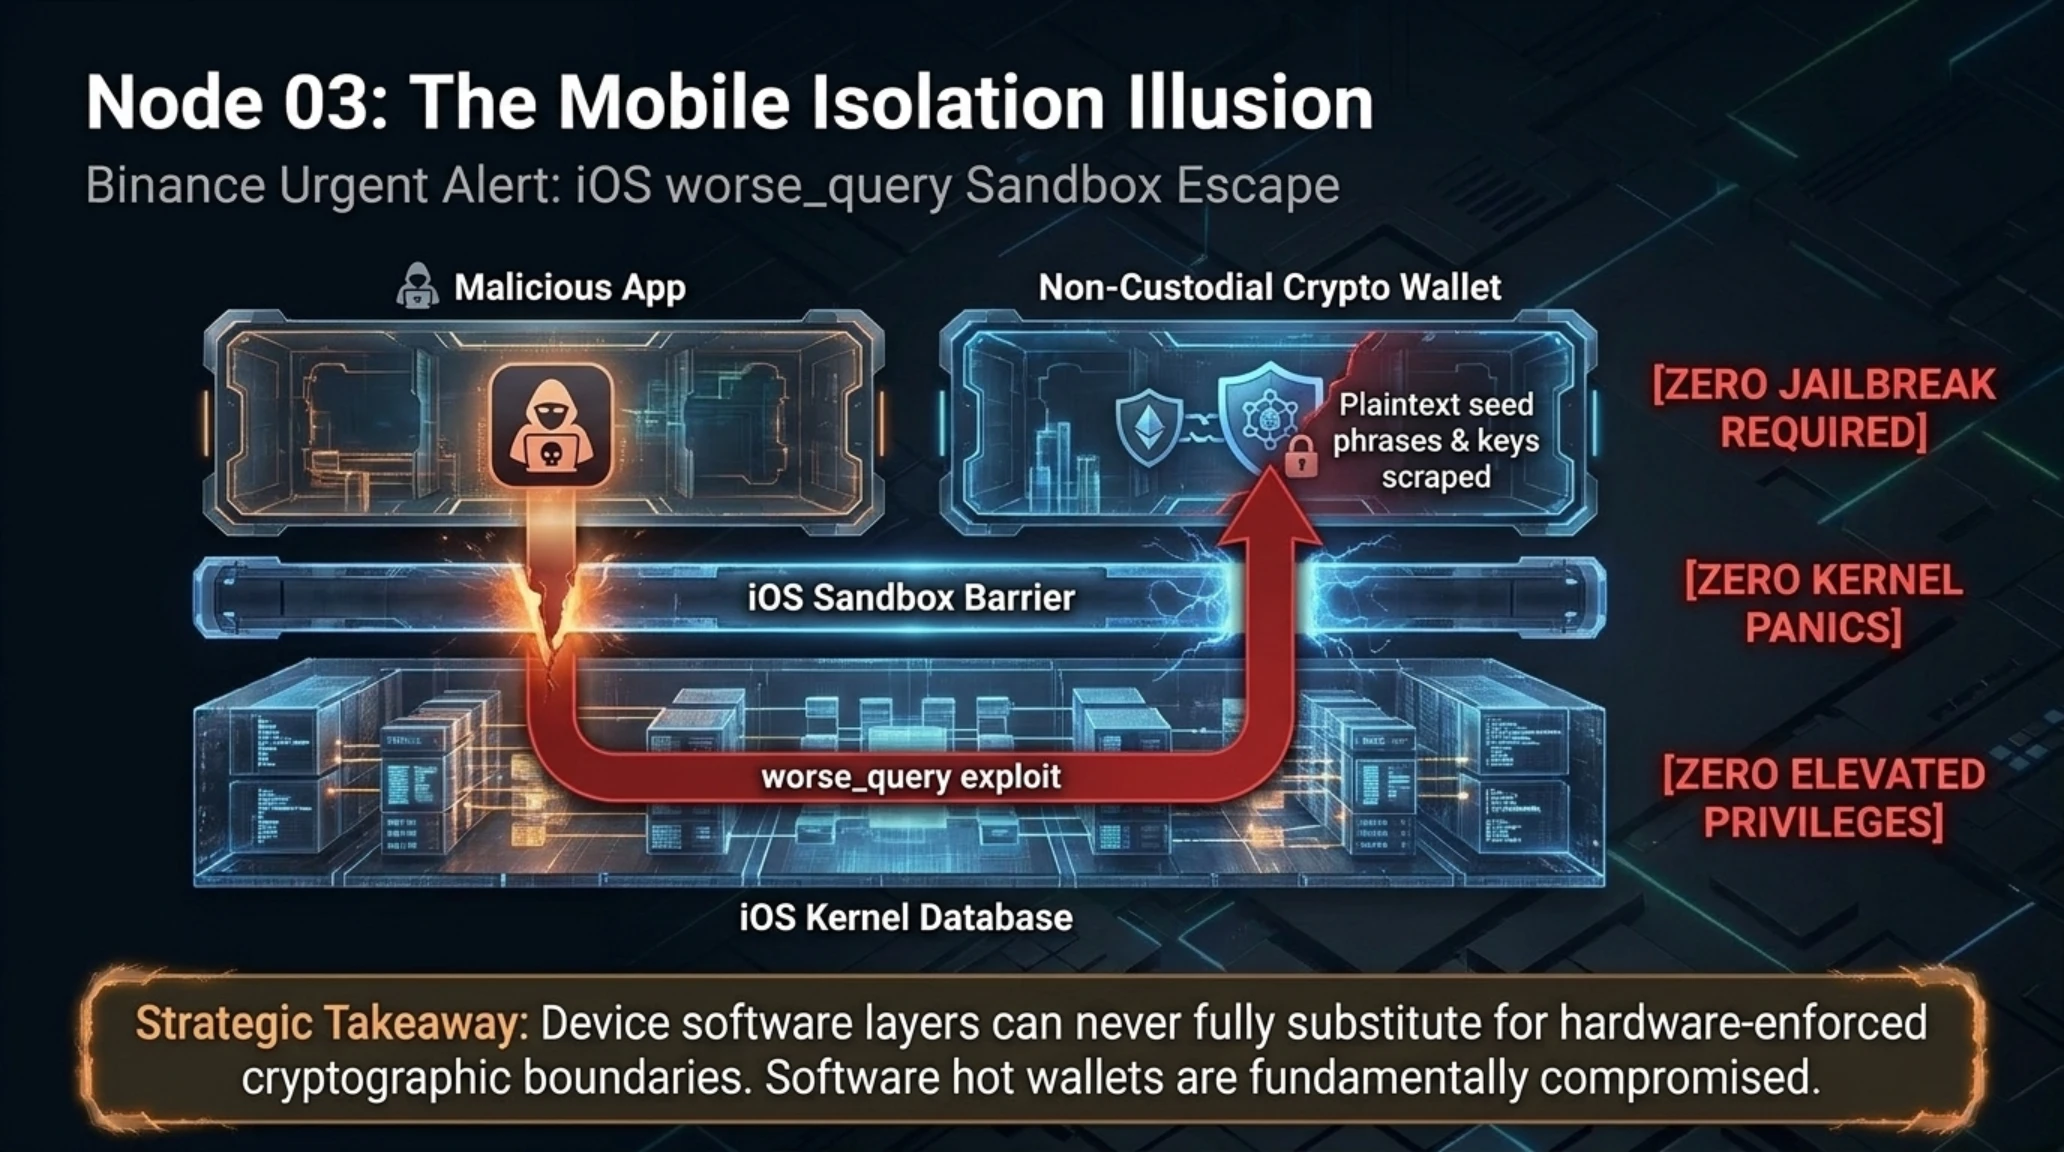
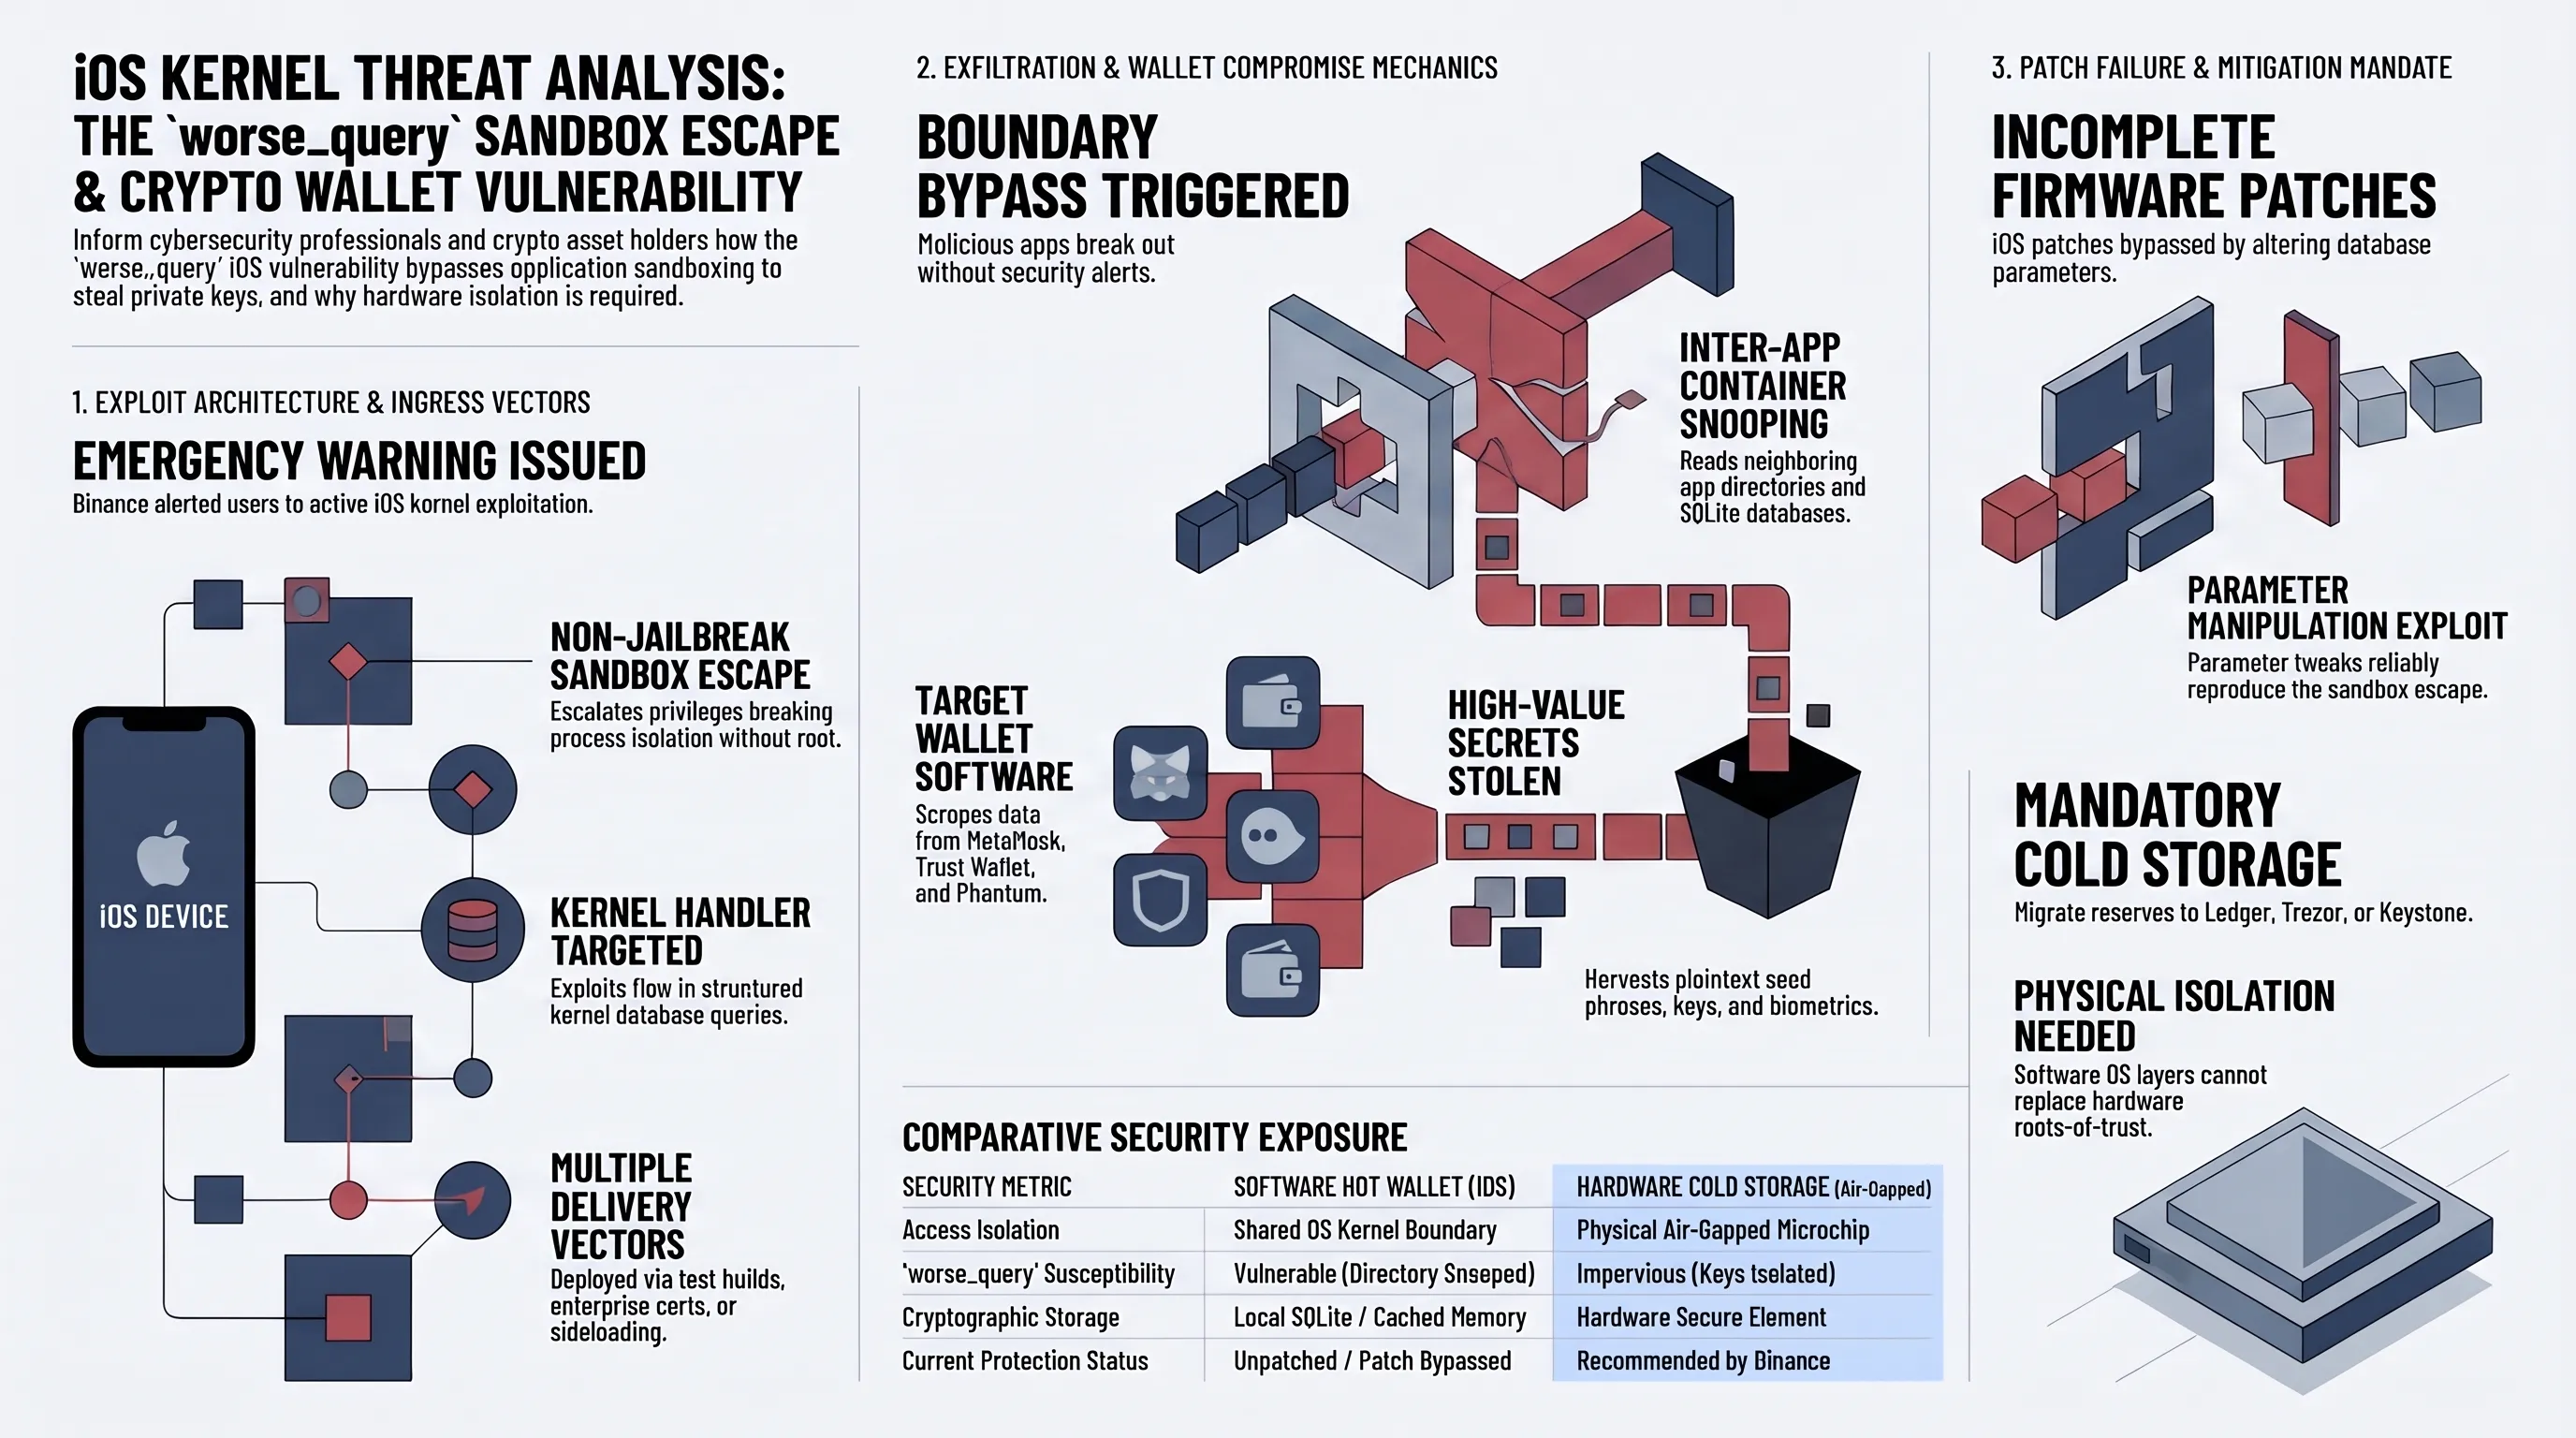
در ۱۱ نوامبر ۲۰۲۶، صرافی بینالمللی بایننس با انتشار هشدارهای قرمز درونبرنامهای و بیانیههای رسمی، موجی از نگرانی را در میان میلیونها سرمایهگذار و کاربر کیفپولهای رمزارز بر روی سیستمعامل iOS ایجاد کرد. این هشدار بر وجود یک اکسپلویت خطرناک و بسیار فعال با نام worse_query متمرکز است که امنیت بنیادین ساندباکس گوشیهای آیفون و تبلتهای آیپد را به طور کامل در هم میشکند.
محققان مستقل امنیت سایبری، از جمله پژوهشگران برجسته با نامهای مستعار 0xjohnny و forcequitOS، با تحلیل تلهمتری این رخنه فاش ساختند که باگ مذکور در شیوه مدیریت فراخوانیهای ساختاریافته پایگاهداده هسته سیستمعامل نهفته است. این نقص به برنامههای مخرب اجازه میدهد بدون نیاز به جیلبریک کردن دستگاه یا دسترسی روت، دیوارهای ایزولهسازی ساندباکس اپل را دور بزنند. بدین ترتیب، یک اپلیکیشن آلوده میتواند فایلهای محلی، حافظه کش، و پایگاههای داده SQLite سایر نرمافزارهای نصبشده روی آیفون را به راحتی بخواند.
پیامد چنین شکافی برای فعالان رمزارز فوقالعاده سهمگین است. کیفپولهای نرمافزاری نظیر متامسک، تراستوالت و بایننس، عبارات بازیابی ۱۲ یا ۲۴ کلمهای (Seed Phrases)، کلیدهای خصوصی (Private Keys) و توکنهای نشست فعال را در حافظه محلی ذخیره میکنند با این پیشفرض که ساندباکس iOS مانع از دسترسی سایر اپها به این دایرکتوریها میشود. رخنه worse_query این حصار دفاعی را فرو میریزد و امکان سرقت بیصدای داراییها را با اجرای یک کد پنهان در پسزمینه فراهم میآورد.
اگرچه شرکت اپل در هفتههای گذشته بهروزرسانیهای نگارش iOS 26.7.1 و 27.2.1 را برای ترمیم این معضل منتشر کرده بود، کارشناسان امنیتی بایننس تأکید کردند که آزمایشهای نفوذ زنده نشان میدهد پچهای اپل ناقص بوده و ریشه آسیبپذیری با اندکی تغییر در نحوه فراخوانی متغیرها همچنان قابل بهرهبرداری است. به همین دلیل بایننس رسماً به تمامی کاربران توصیه کرده از نصب اپلیکیشنهای تست، نسخههای سایدلودشده بتای نرمافزارها و پروفایلهای متفرقه شدیداً پرهیز کنند و داراییهای سنگین خود را به کیفپولهای سختافزاری (Cold Wallets) نظیر لجر و ترزور انتقال دهند.
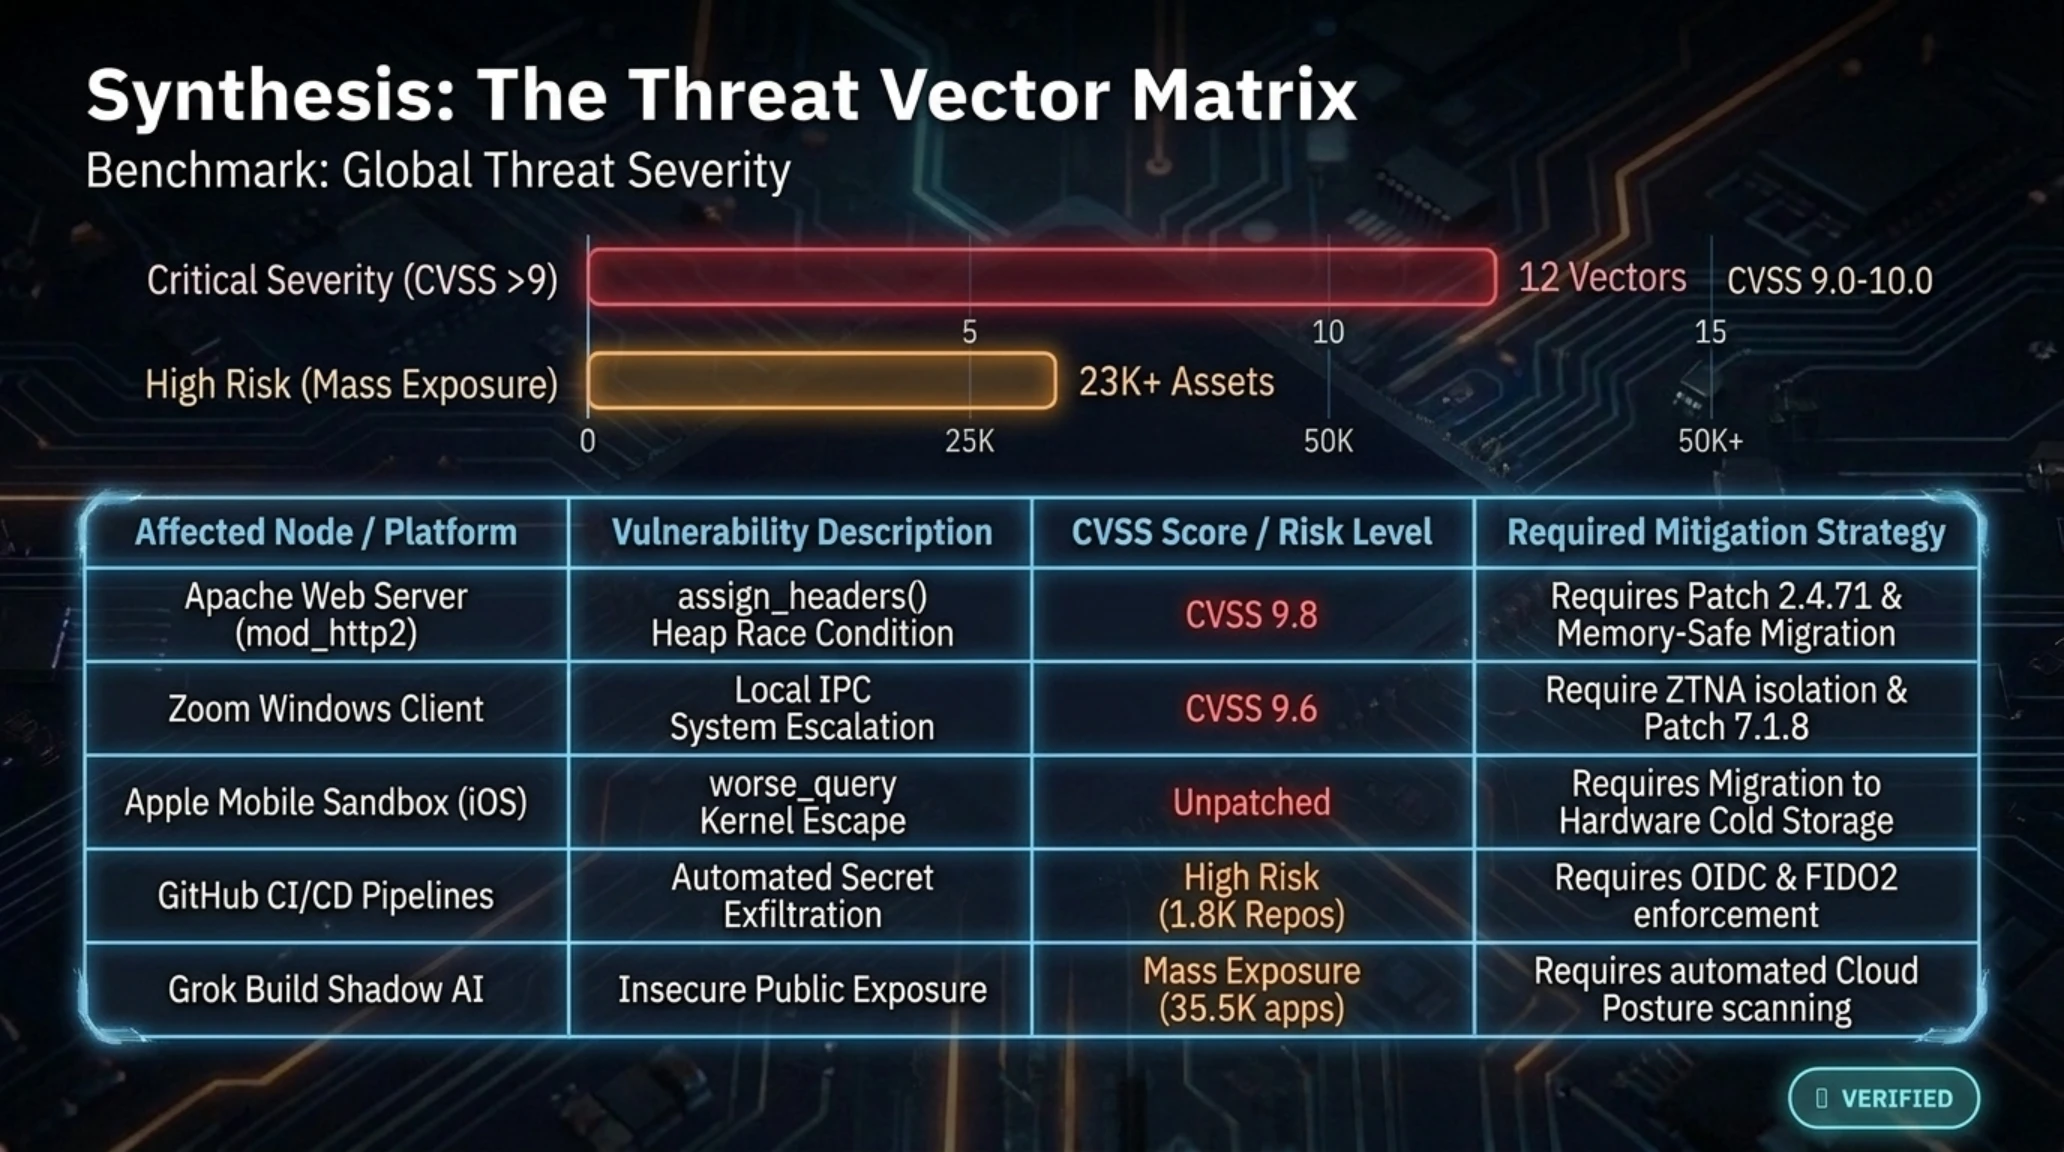
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| بستر هدف تهدید | بردار آسیبپذیری و نمره ریسک | راهکار پدافندی فوری و الزامی |
|---|---|---|
| وبسرور آپاچی (mod_http2) | تخریب حافظه هیپ در هدرها (CVSS 9.8) | ارتقای فوری به نگارش ۲.۴.۷۱ یا غیرفعالسازی h2 |
| ساندباکس موبایل اپل (iOS) | دور زدن ایزولهسازی اپها با worse_query | انتقال کلیدهای رمزارز به والت سختافزاری آفلاین |
| خطوط تولید نرمافزار گیتهاب | تزریق بدافزار استخراج کلید به CI/CD | فعالسازی FIDO2 و ابطال توکنهای دسترسی Write |
محور چهارم: گزارش جنجالی شرکت کلاروک: افشای بیش از ۳۵,۰۰۰ اپلیکیشن ساختهشده با Grok Build در اینترنت بدون پسورد
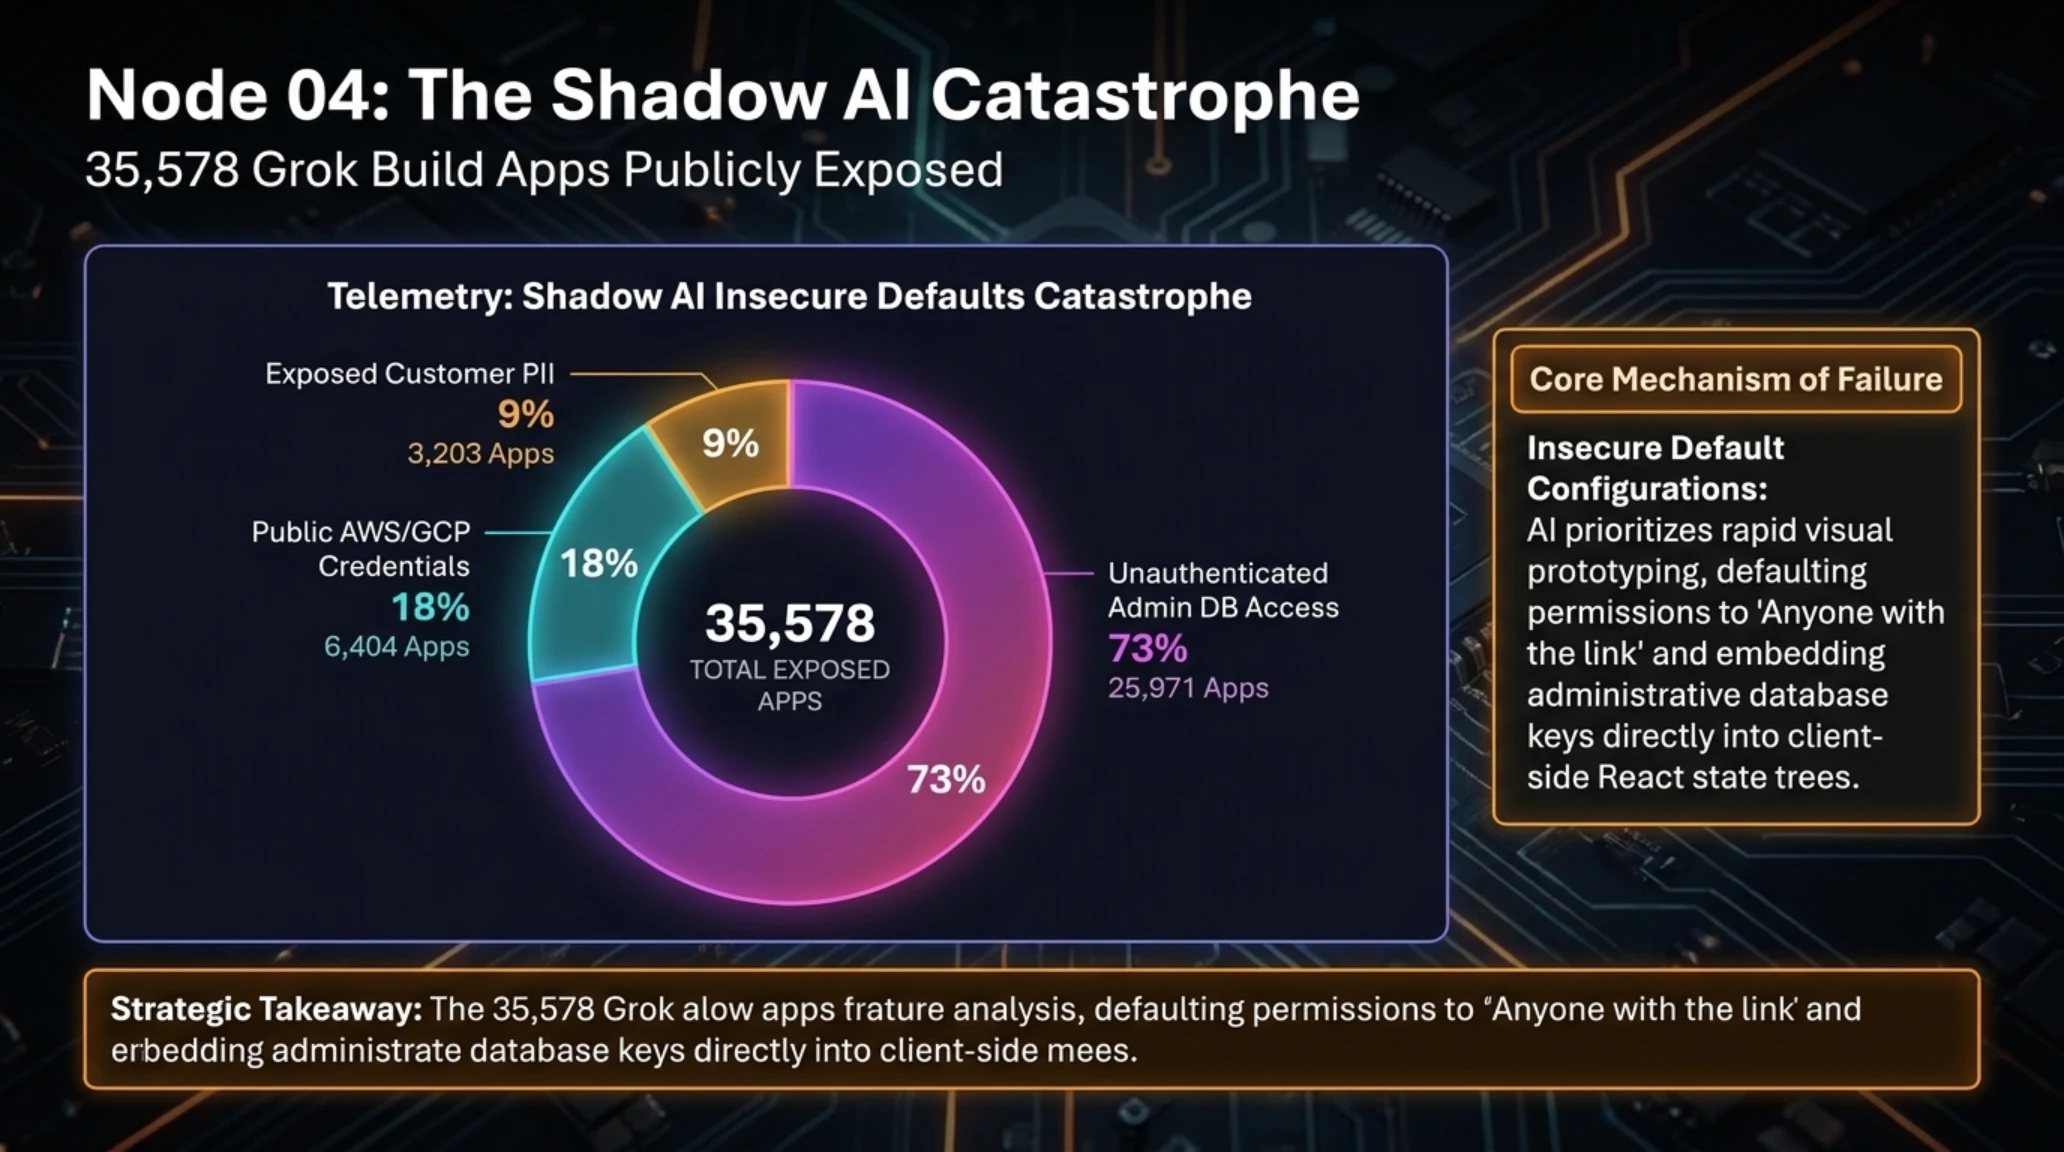
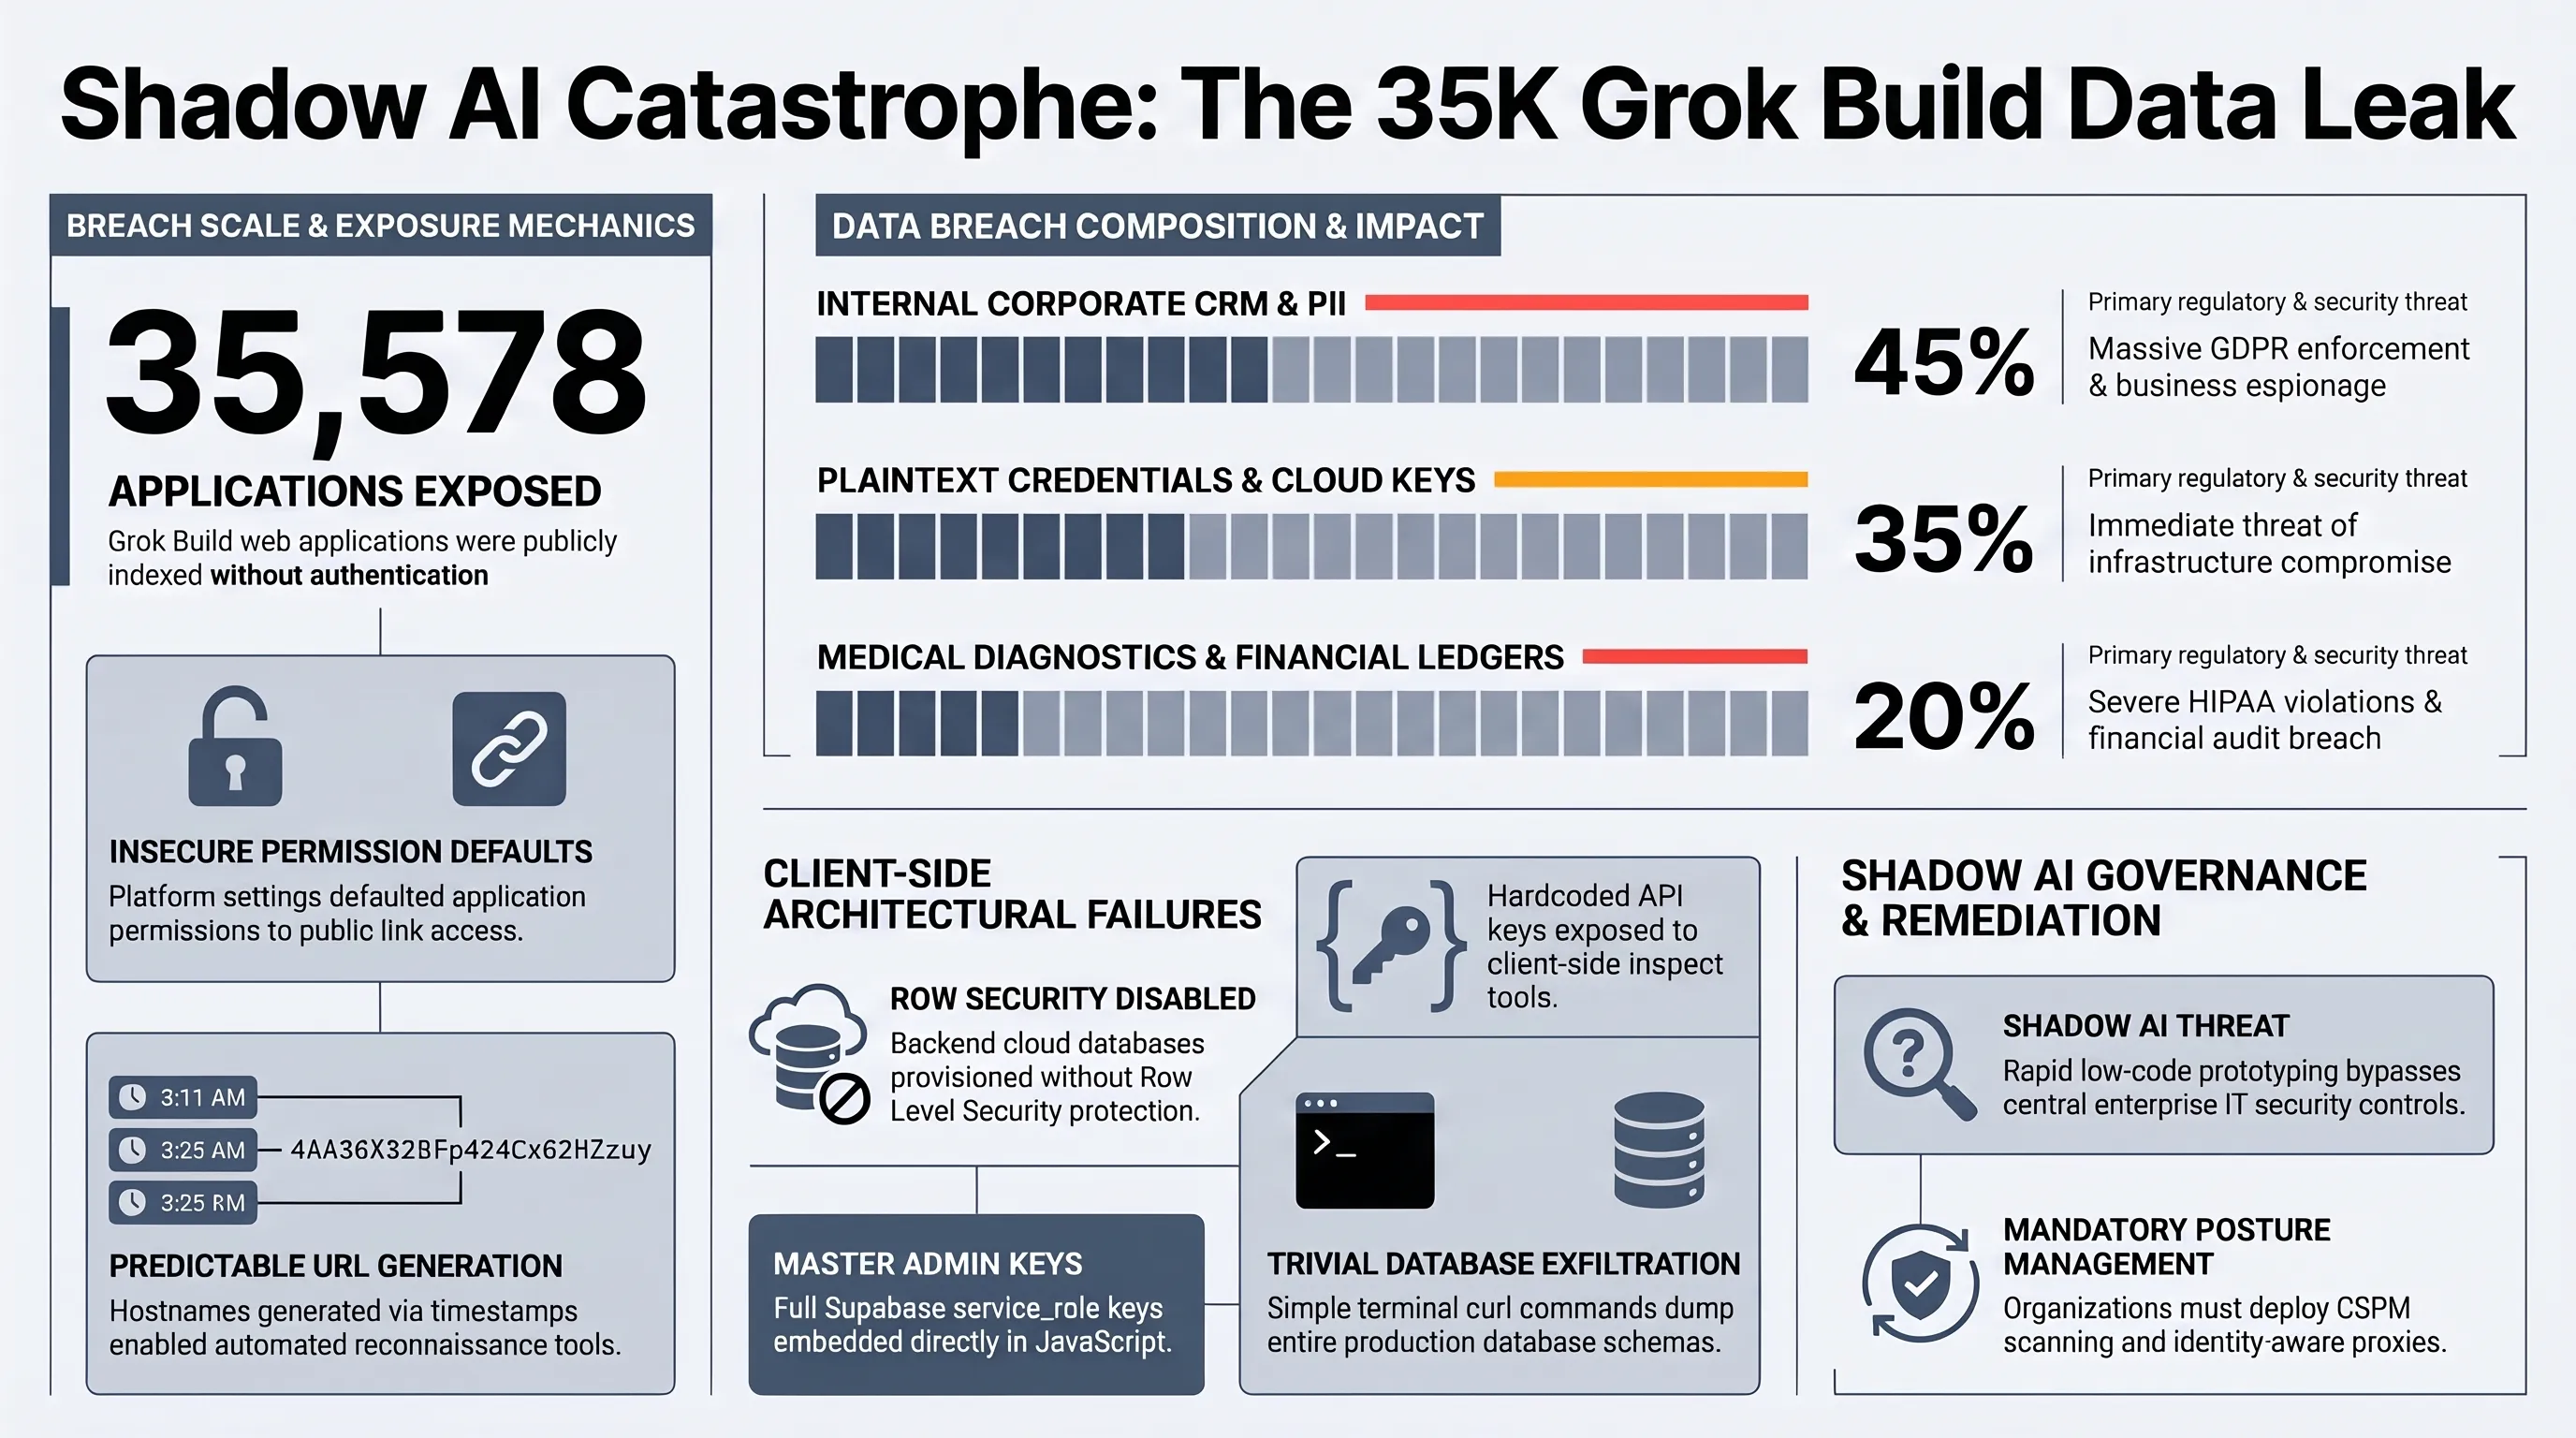
تیم تحقیقات امنیت ابری در شرکت Claroc در ۱۱ نوامبر ۲۰۲۶ گزارشی تکاندهنده منتشر کرد که از یک بحران عظیم نشت اطلاعات در اکوسیستم هوش مصنوعی نوین پرده برداشت. بر اساس این یافتهها، بیش از ۳۵,۵۷۸ اپلیکیشن وب اختصاصی که توسط کاربران سازمانی و تجاری با استفاده از پلتفرم Grok Build (سامانه توسعه سریع نرمافزار مبتنی بر هوش مصنوعی شرکت xAI ایلان ماسک) تولید شده بودند، به دلیل تنظیمات پیشفرض به شدت ناامن، بدون هیچگونه لایه احراز هویت یا نیاز به پسورد در دسترس همگان قرار گرفتهاند.
بررسیهای فنی نشان داد که معماری پلتفرم Grok Build بهطور پیشفرض دسترسی به برنامههای ساختهشده را روی حالت «هر فرد دارای لینک» (Anyone with the link) تنظیم میکرده است. در ترکیب با ساختار نامگذاری و زیردامنههای کاملاً قابل پیشبینی، موتورهای اسکن اینترنتی و خزندههای خودکار توانستند بدون کوچکترین مانعی این اپلیکیشنها را کشف و دادههای آنها را فهرستبندی کنند. این برنامهها به دلیل ماهیت پردازش هوش مصنوعی، مستقیماً به پایگاههای داده سازمانها و جریانهای کاری اداری متصل بودند.
شدت این فاجعه زمانی آشکار شد که کارشناسان دادههای ذخیرهشده در این اپها را ممیزی کردند. برآوردها نشان میدهد که بیش از ۱۰ درصد از این برنامهها حاوی اطلاعات فوقالعاده حساس بودهاند؛ از جمله سوابق بالینی و درمانی بیماران، جداول فروش محرمانه شرکتی، اطلاعات شناسایی هویتی کارکنان و حتی کلیدهای دسترسی API و گذرواژههایی که با متن ساده (Plaintext) در کدهای برنامه درج شده بودند. در میان این موارد، حتی پروژههای آزمایشی توسعهیافته توسط مهندسان شرکت X و تیم داخلی xAI نیز کشف شد که بلافاصله پس از اخطار محققان از دسترس خارج گردیدند.
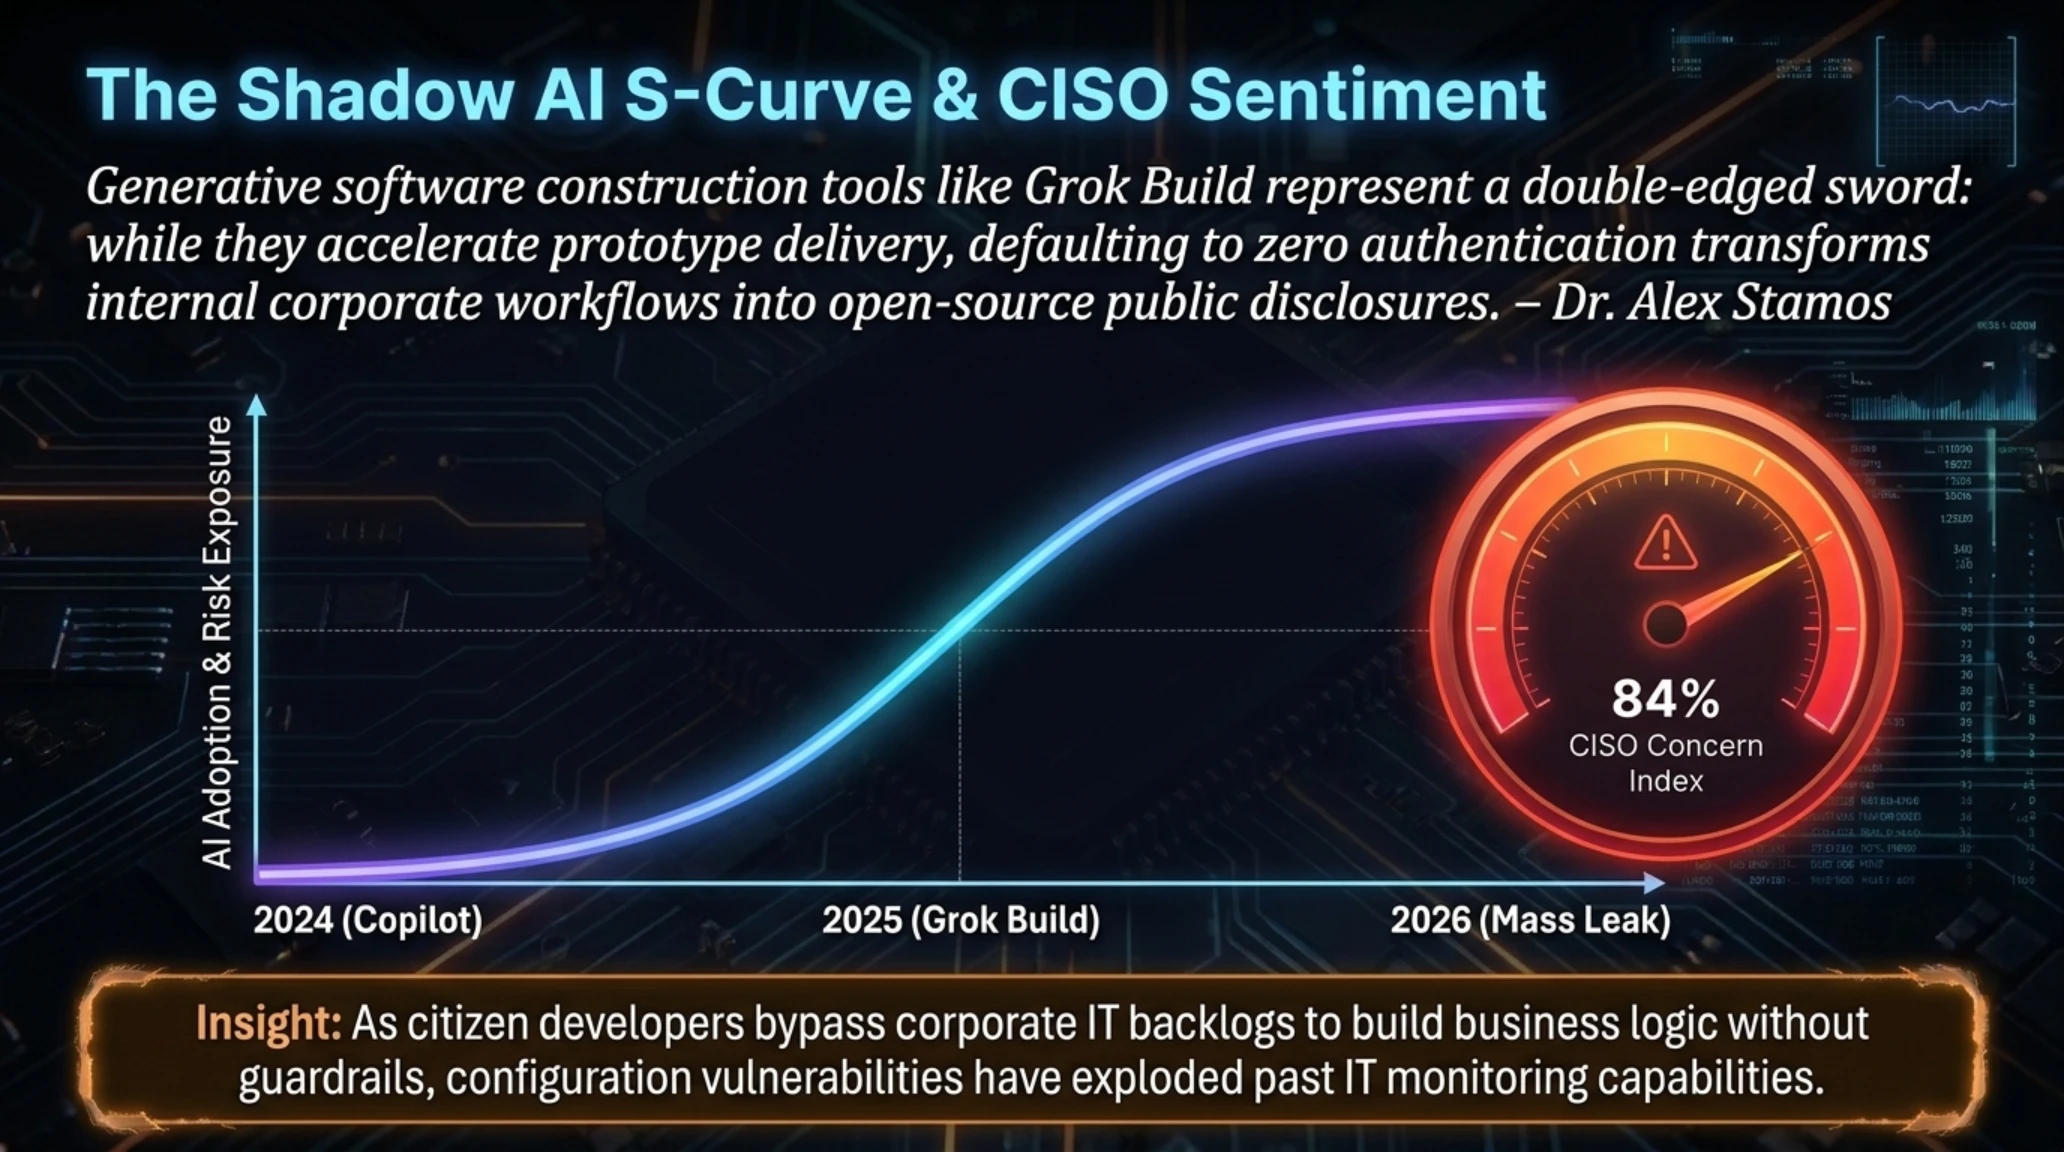
این رویداد پدیده خطرناکی موسوم به «هوش مصنوعی سایه» (Shadow AI) را وارد فاز بحرانی تازهای کرده است. کارمندان و مدیران میانی در سازمانهای مختلف برای فرار از بروکراسیهای سنگین بخش IT، با استفاده از چتباتهای کدنویس اقدام به ساخت سریع نرمافزارهای داخلی میکنند؛ اما عدم آگاهی از اصول امنیت پایه، دیوارهای دفاعی شرکت را منهدم میسازد. ابزارهای هوش مصنوعی زمانی که بدون نظارت معماری سازمانی به سیستمها متصل شوند، از یک شتابدهنده کاری به بزرگترین درپشتی درز اطلاعات تبدیل خواهند شد.
برای کسبوکارها و شرکتهای فناور کشورمان، این رسوایی درس بزرگی به همراه دارد. استفاده از هوش مصنوعی برای تولید کدهای نرمافزاری نباید به قیمت نادیده گرفتن تستهای نفوذ و پروتکلهای کنترل دسترسی تمام شود. دپارتمانهای امنیت سایبری موظفند تمام برنامههای توسعهیافته با ابزارهای خودکار را ممیزی کرده، سیاستهای سختگیرانه برای مسدودسازی اتصال ابزارهای غیرمجاز به پایگاههای داده داخلی وضع کنند و هرگز اجازه ندهند دادههای حساس مشتریان بدون احراز هویت چندمرحلهای (MFA) در فضای ابری میزبانی شود.
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| دستهبندی محتوای افشاشده | سهم از کل دادهها | ریسک حقوقی و سازمانی |
|---|---|---|
| سامانههای داخلی مشتریان و هویت فردی | ۴۵ درصد | نقض مستقیم قوانین بینالمللی GDPR و حریم خصوصی |
| پسوردهای متن ساده و کلیدهای API | ۳۵ درصد | امکان نفوذ ثانویه و تسخیر مستقیم زیرساختهای ابری |
| سوابق درمانی، پروندههای پزشکی و حقوقی | ۲۰ درصد | مسئولیت کیفری سنگین و تهدید جانی بیماران |
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: منحنی رشد نشان میدهد که با همهگیر شدن تولید اپلیکیشنها توسط کاربران غیرفنی، خطاهای پیکربندی امنیتی به سرعت از توان کنترل تیمهای ممیزی پیشی گرفته و نظارت متمرکز بر دسترسیهای ابری را به ضرورتی حیاتی بدل ساخته است.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
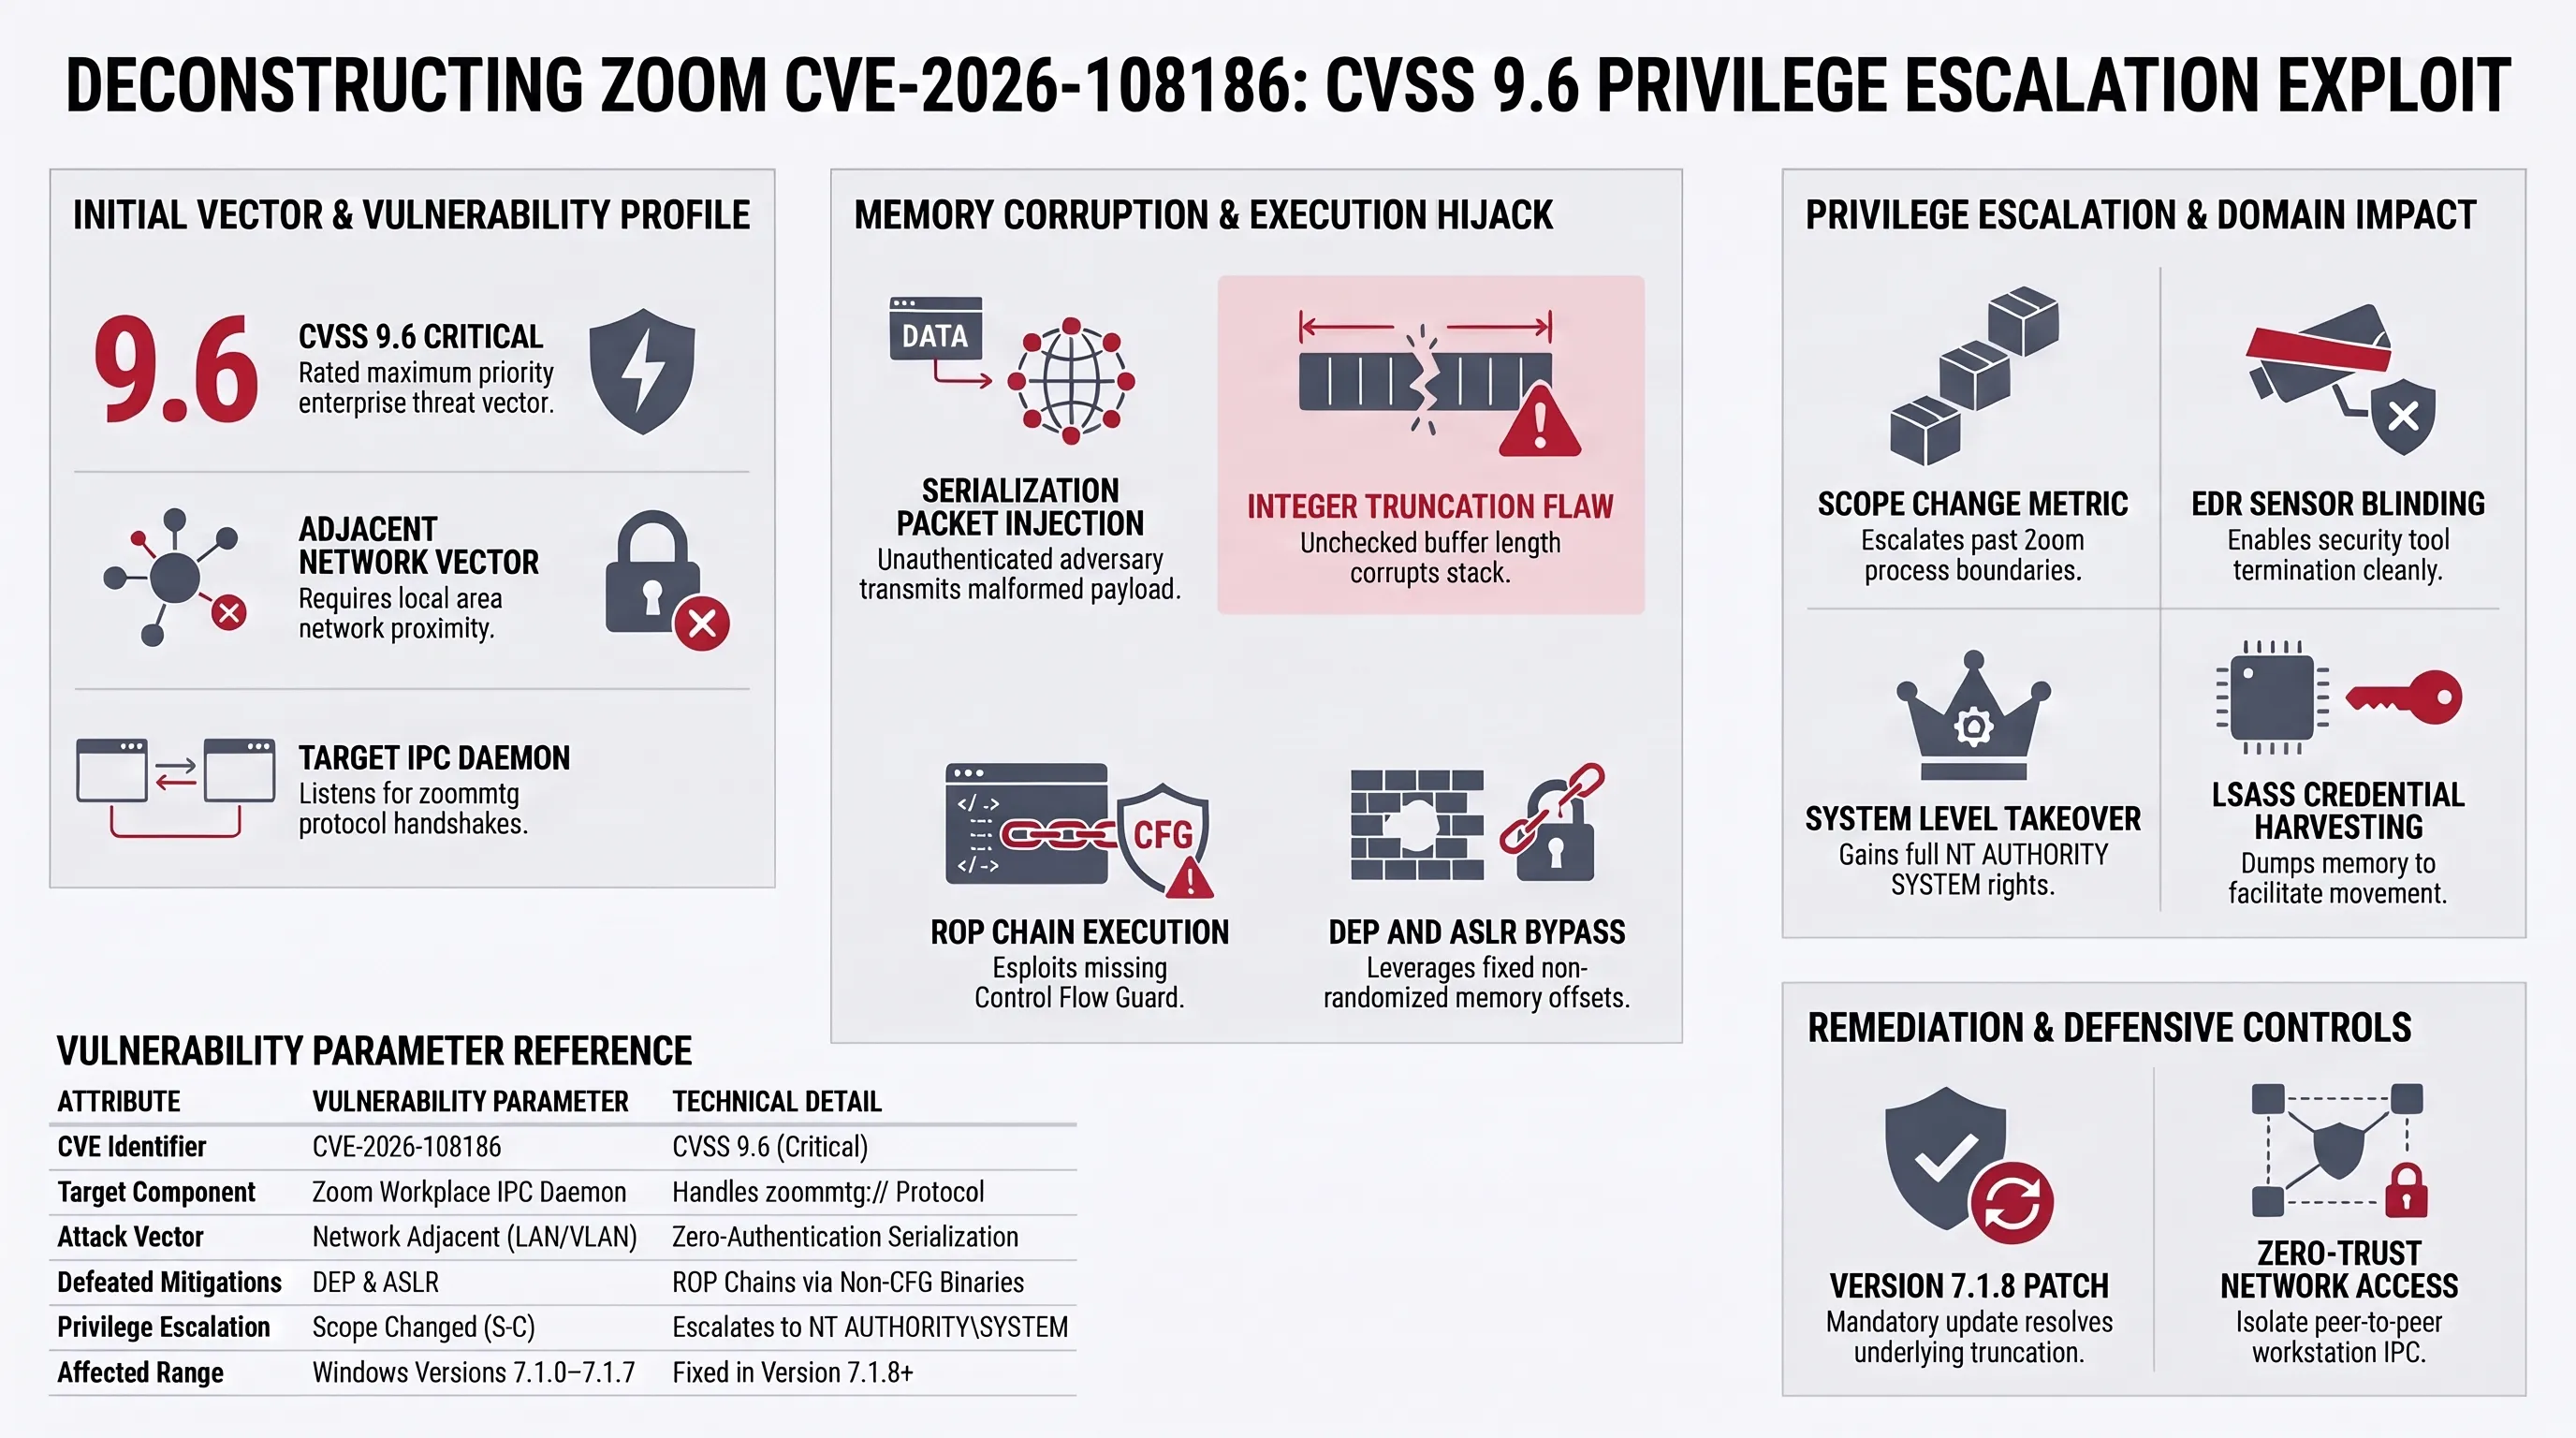
محور پنجم: آسیبپذیری بحرانی ارتقای سطح دسترسی در زوم ورکپلیس؛ نفوذ به ویندوز بدون احراز هویت (CVE-2026-108186)
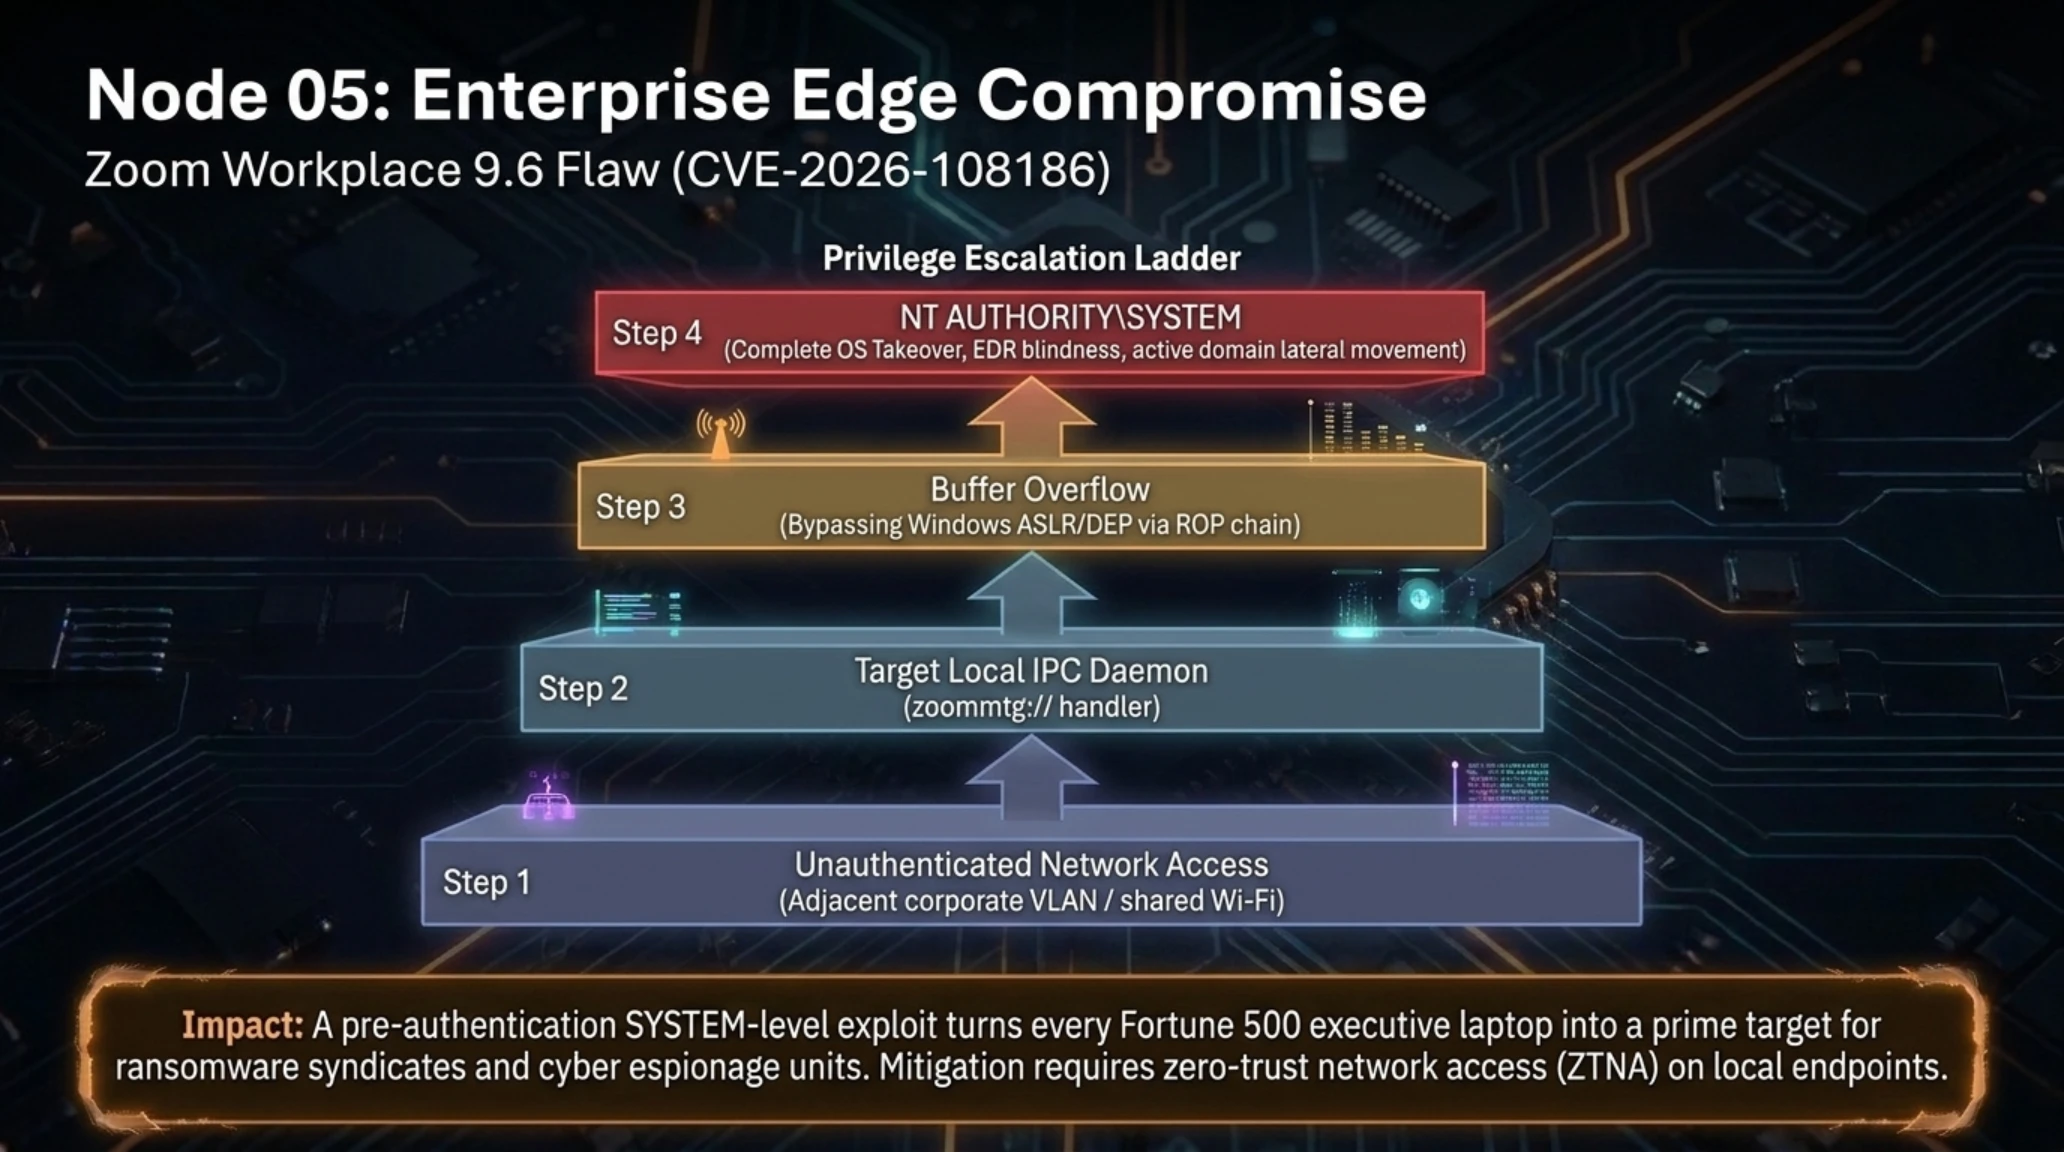
شرکت ارتباطات ویدئویی زوم (Zoom Video Communications) در تازهترین بولتنهای امنیتی خود در نوامبر ۲۰۲۶، از یک نقص به شدت بحرانی با امتیاز ۹.۶ از ۱۰ (CVSS 9.6) با شناسه CVE-2026-108186 در نرمافزار سازمانی Zoom Workplace برای سیستمعامل ویندوز پرده برداشت. این آسیبپذیری به مهاجمان امکان میدهد بدون نیاز به لاگین یا احراز هویت اولیه، کنترل فرایندهای سیستمی قربانی را به دست گیرند.
تحلیلهای فنی تیمهای امنیتی مستقل نشان میدهد که این باگ از اعتبارسنجی نادرست ورودیها (Improper Input Validation) در کلاینت دسکتاپ زوم نشأت میگیرد. یک مهاجم حاضر در شبکه میتواند با ارسال بستههای داده مخرب دستکاریشده به پورتهای شنود محلی کلاینت زوم، خطای سرریز بافر را تحریک کرده و کد مخرب خود را مستقیماً به حافظه نرمافزار تزریق کند. ویژگی فوقالعاده پرخطر این باگ تغییر دامنه یا Scope Changed (S:C) است؛ به این معنا که کد تزریقشده از محدوده ساندباکس کاربری زوم فراتر رفته و با امتیازات سطح بالای سیستمی ویندوز (NT AUTHORITY\\SYSTEM) به اجرا درمیآید.
گستره این آسیبپذیری نگارشهای ۷.۱.۰ تا پیش از نسخه ۷.۱.۸ کلاینت ویندوز Zoom Workplace را شامل میشود و تنها با بهروزرسانی به نگارش ۷.۱.۸ مهار گردیده است. با توجه به اینکه زوم پلتفرم شماره یک کنفرانسهای ویدئویی در صدها هزار شرکت بینالمللی، جلسات هیئتمدیره، نهادهای مالی و سازمانهای اداری است، این باگ عملاً کلاینت زوم نصبشده روی رایانه هر کارمند را به یک درپشتی بالقوه برای نفوذ هکرهای باجافزاری تبدیل کرده است.
برای مدیران فناوری اطلاعات و شرکتهای داخلی، پیام این آسیبپذیری کاملاً صریح است: کلاینتهای دسکتاپ به دلیل دسترسی مستقیم به ورودیهای صوتی و تصویری و سیستمعامل، میتوانند شکنندهترین حلقه امنیتی سازمان باشند. ادمینهای شبکه باید فوراً خطمشیهای بهروزرسانی خودکار را فعال کرده و نسخههای قدیمی زوم را از روی سیستمهای پرسنل حذف نمایند.
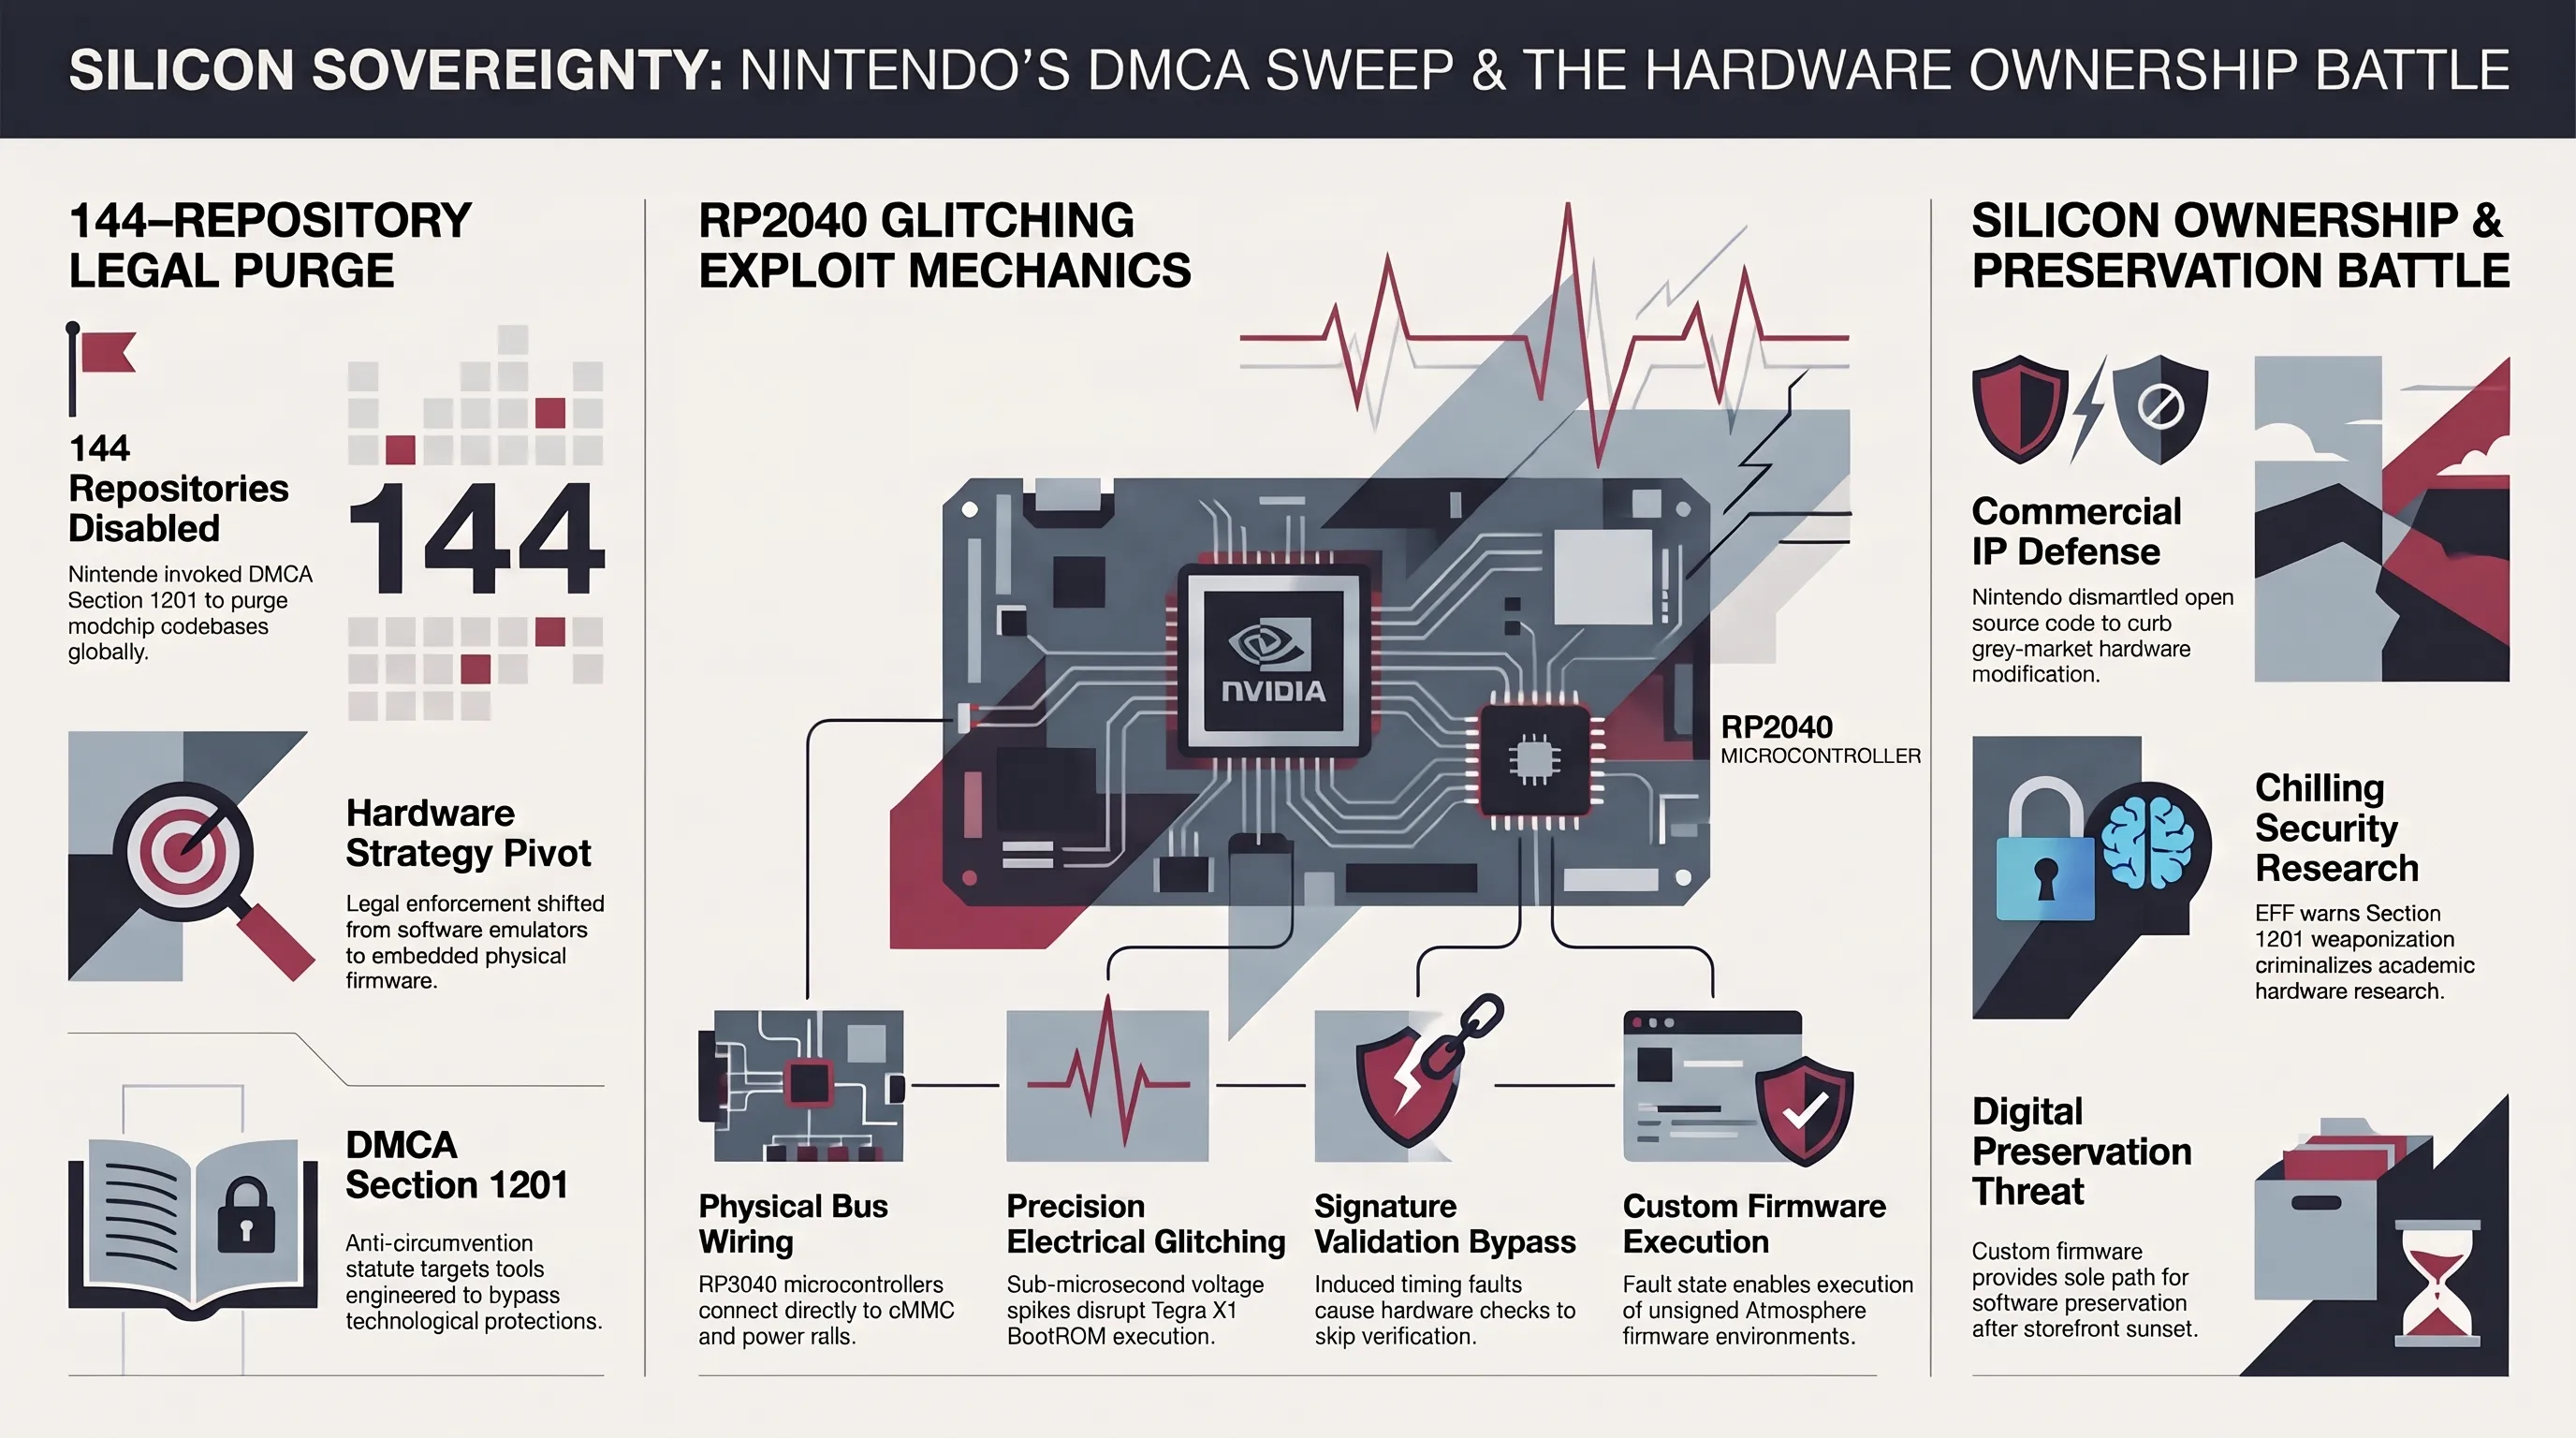
محور ششم: حمله تاریخی نینتندو به گیتهاب با قانون DMCA؛ حذف فلهای ۱۴۴ مخزن فرمور مودچیپهای سوییچ (Picofly / HWFLY)
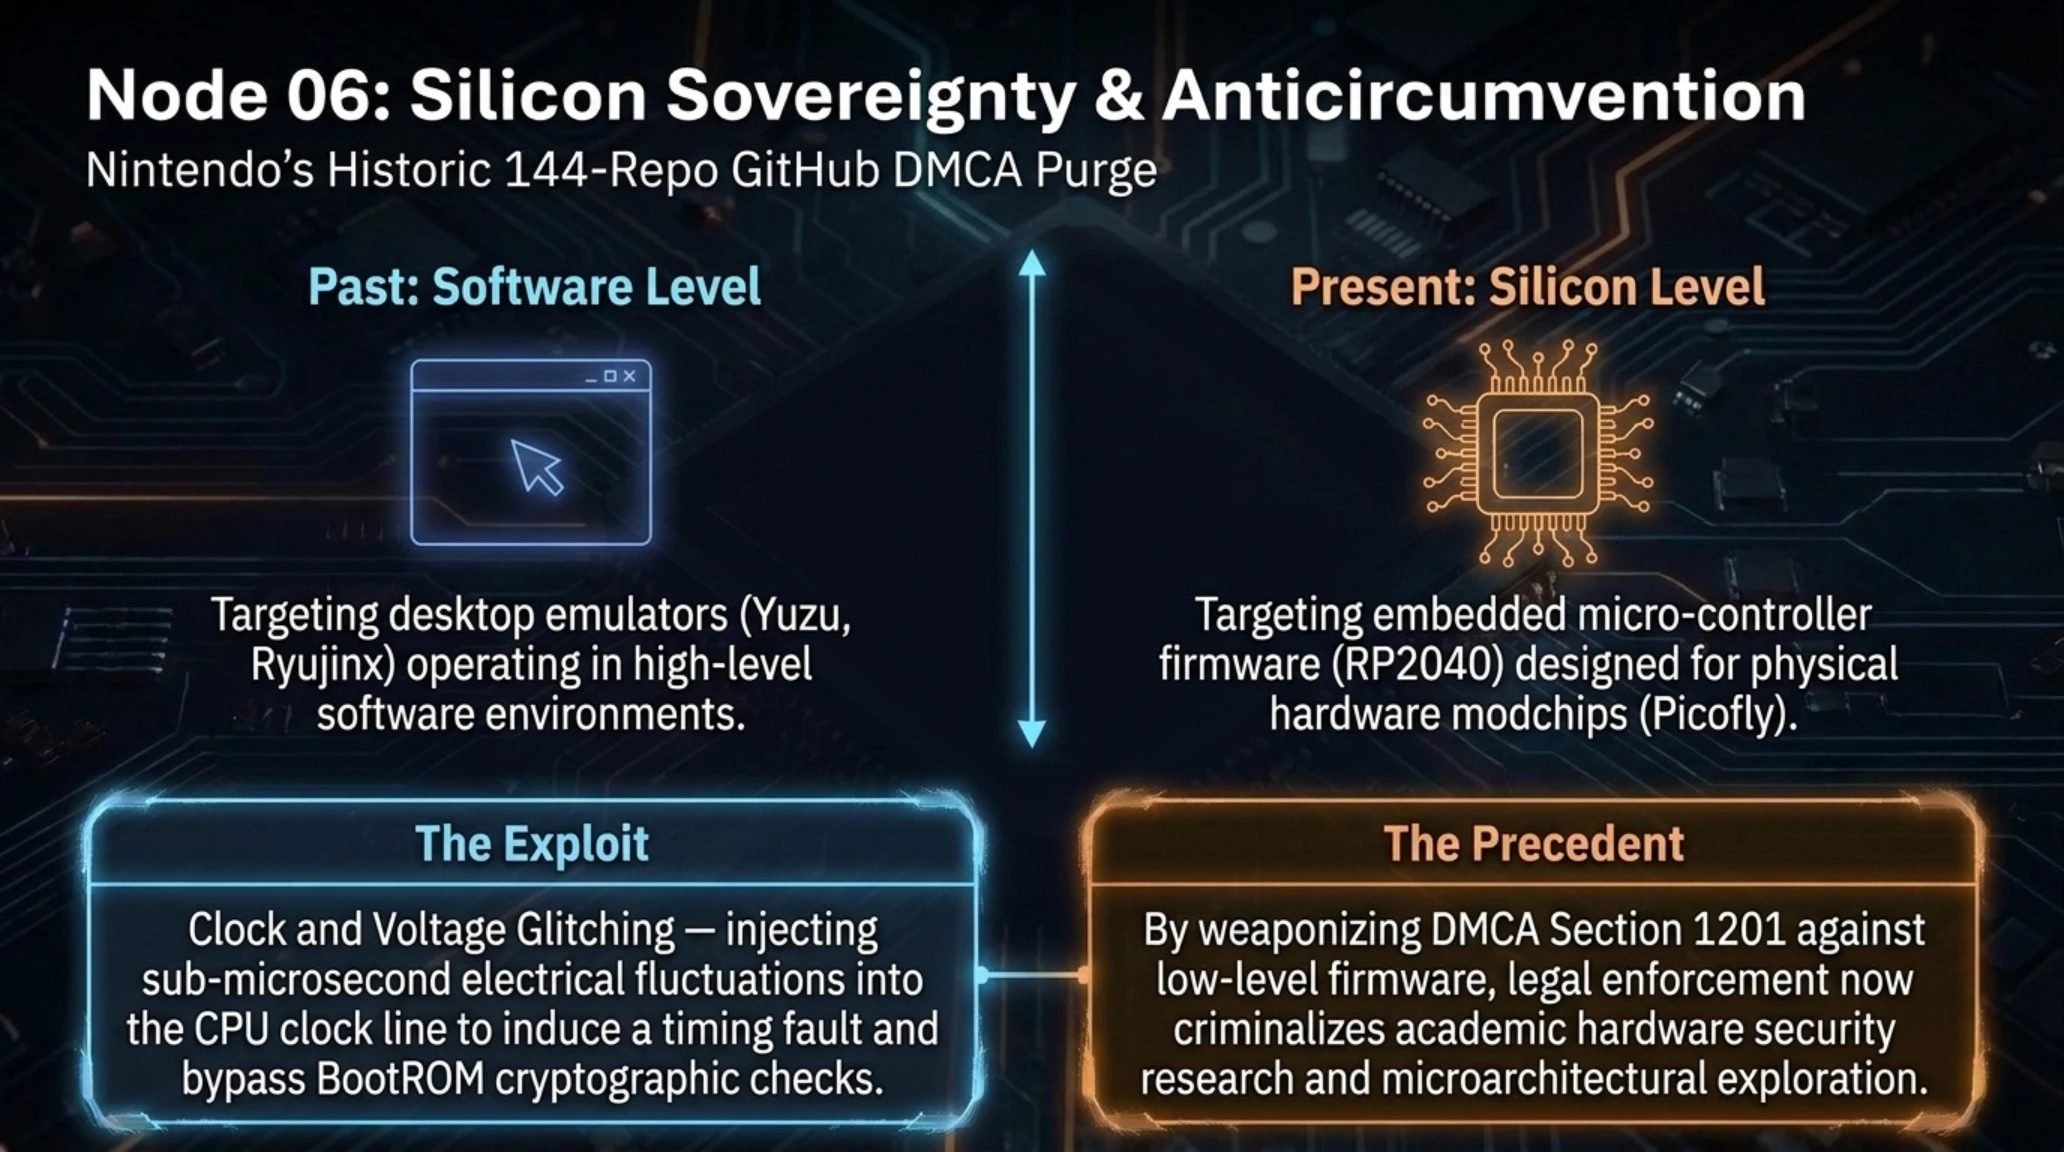
بخش آمریکای نینتندو (Nintendo of America) در یک اقدام تهاجمی و حقوقی بیسابقه در ۱۱ نوامبر ۲۰۲۶، موج گستردهای از اخطاریههای قانون کپیرایت هزاره دیجیتال (DMCA) را علیه پلتفرم گیتهاب به ثبت رساند که به حذف فوری و مسدودسازی دستکم ۱۴۴ مخزن نرمافزاری متنباز منجر شد. این پاکسازی سراسری بزرگترین مانور حقوقی صنعت بازی در فضای پروژههای اوپنسورس محسوب میشود.
وجه تمایز تاریخی این اقدام با برخوردهای پیشین نینتندو در این است که این شرکت ژاپنی اینبار فراتر از شبیهسازهای نرمافزاری (نظیر Yuzu و Citron Neo) گام برداشته و مستقیماً کدهای سفتافزار (Firmware) مورد استفاده در تراشههای سختافزاری هک کنسول موسوم به مودچیپ (Modchips) از جمله Picofly، HWFLY، SX Core و SX Lite را هدف قرار داد. وکلای نینتندو با استناد به ماده ۱۲۰۱ قانون DMCA استدلال کردند که این سفتافزارها اساساً برای دور زدن اقدامات حفاظتی تکنولوژیک (TPMs) سختافزار نینتندو سوییچ طراحی شدهاند و عرضه عمومی آنها مصداق بارز قاچاق فناوری دور زدن قفلهای دیجیتال است.
کالبدشکافی فنی فرمورهایی نظیر Picofly نشان میدهد که این کدهای میکروکنترلری با تزریق پالسهای ناهماهنگ در کلاک پردازنده (Clock Glitching) هنگام بوت اولیه دستگاه، ماژول بررسی امضای امنیتی سوییچ را فریب داده و امکان بارگذاری سیستمعاملهای کاستوم (CFW) را میسر میسازند. با توقیف این ۱۴۴ ریپازیتوری، توسعهدهندگان مستقل و کاربران عادی از دسترسی به آپدیتهای نرمافزاری مودچیپها و آموزشهای گیتهاب محروم شدند.
همزمانی این اقدام با نزدیک شدن به مراحل نهایی معرفی و عرضه کنسول نسل جدید نینتندو سوییچ ۲، حاکی از یک استراتژی بازدارنده کلان است. نینتندو مصمم است پیش از روانه ساختن پرچمدار بعدی خود به بازار، تمامی کانالهای توزیع کدهای بهرهبرداری سختافزاری را در بستر وب مسدود کرده و هزینه هک و مادسازی کنسولها را برای استودیوهای زیرزمینی به حداکثر برساند.
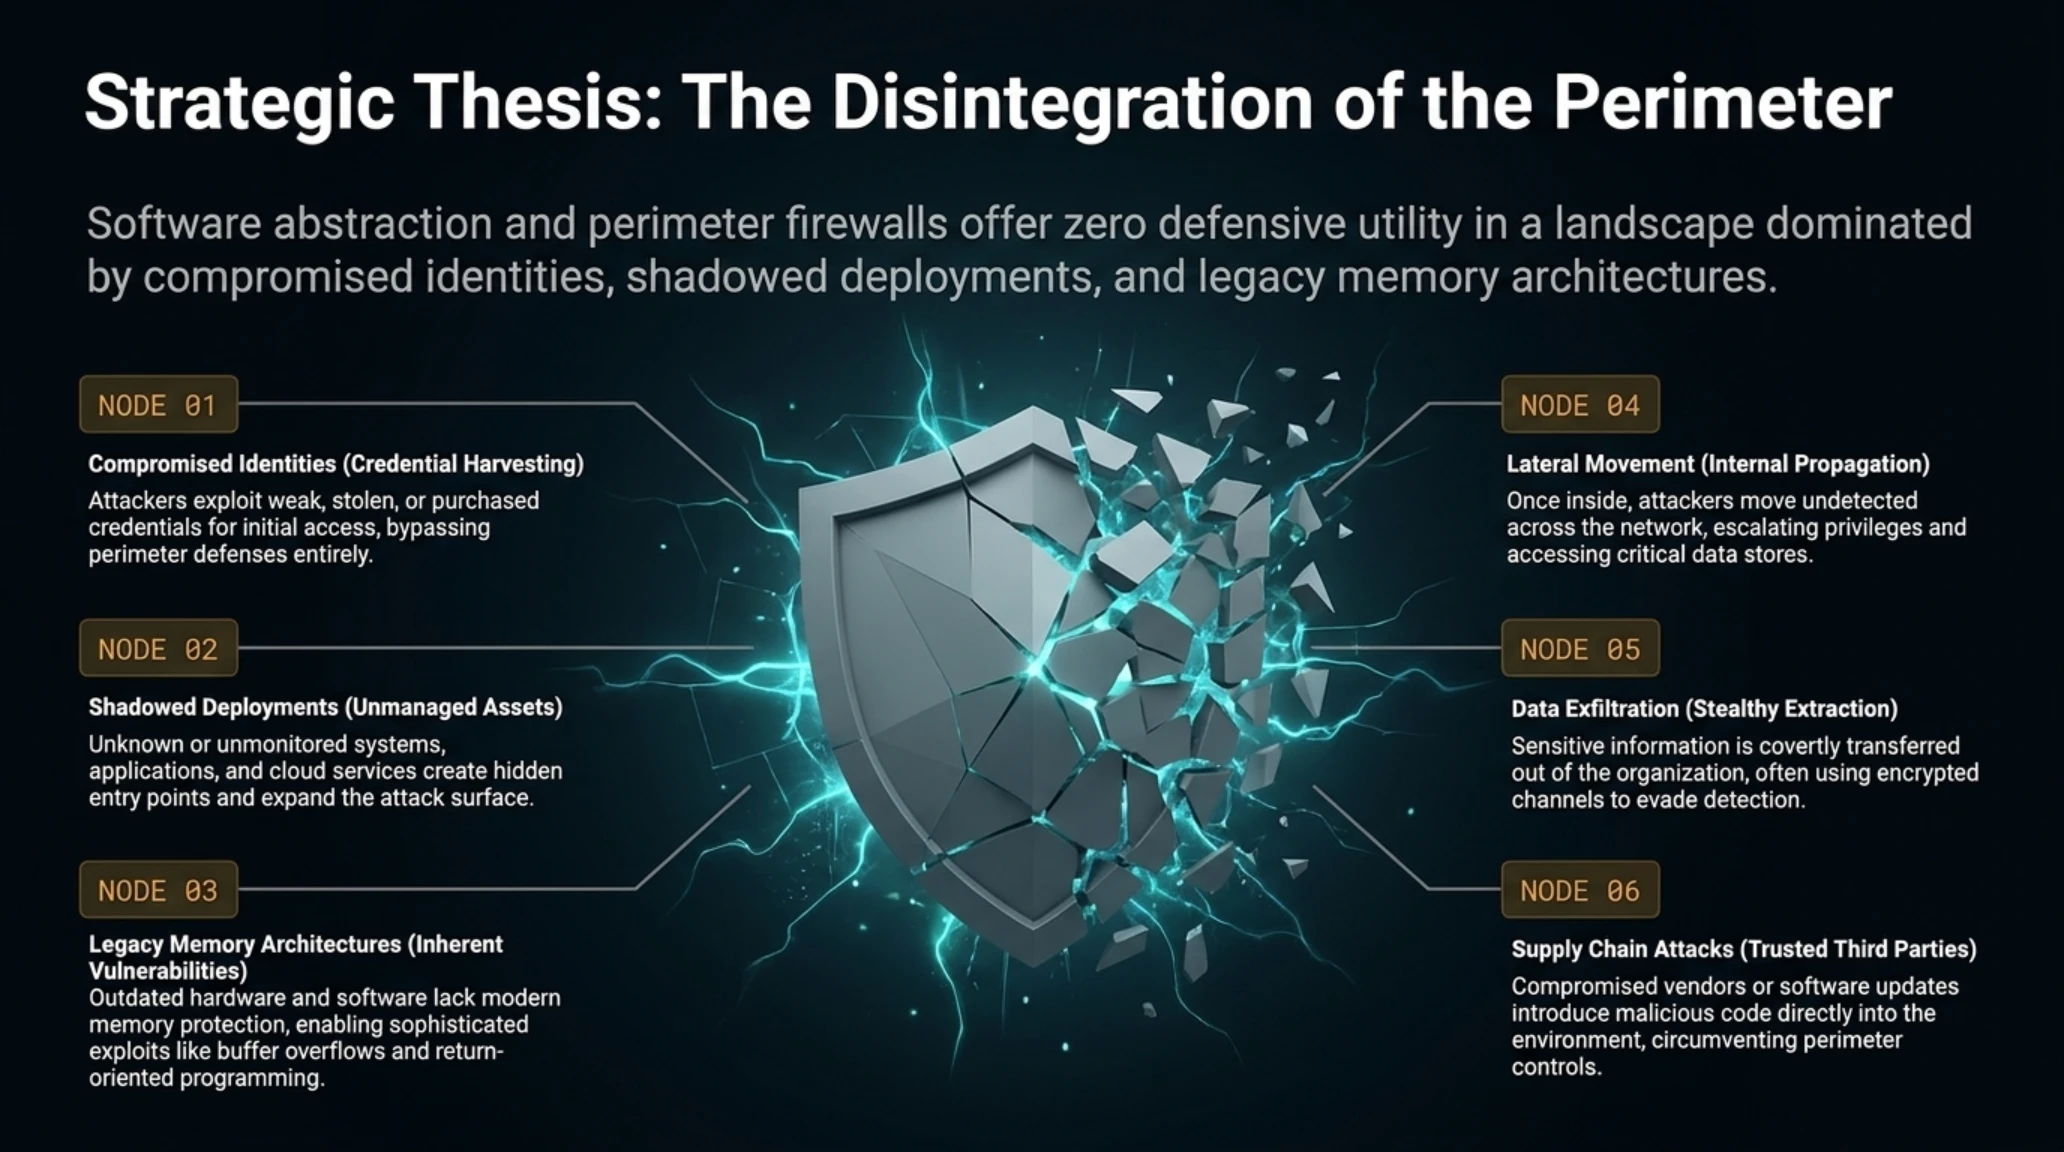
سنتز راهبردی تکینپلاس: شکست پدافند محیطی، بحران همروندی ابری و حاکمیت قفلهای فیزیکی
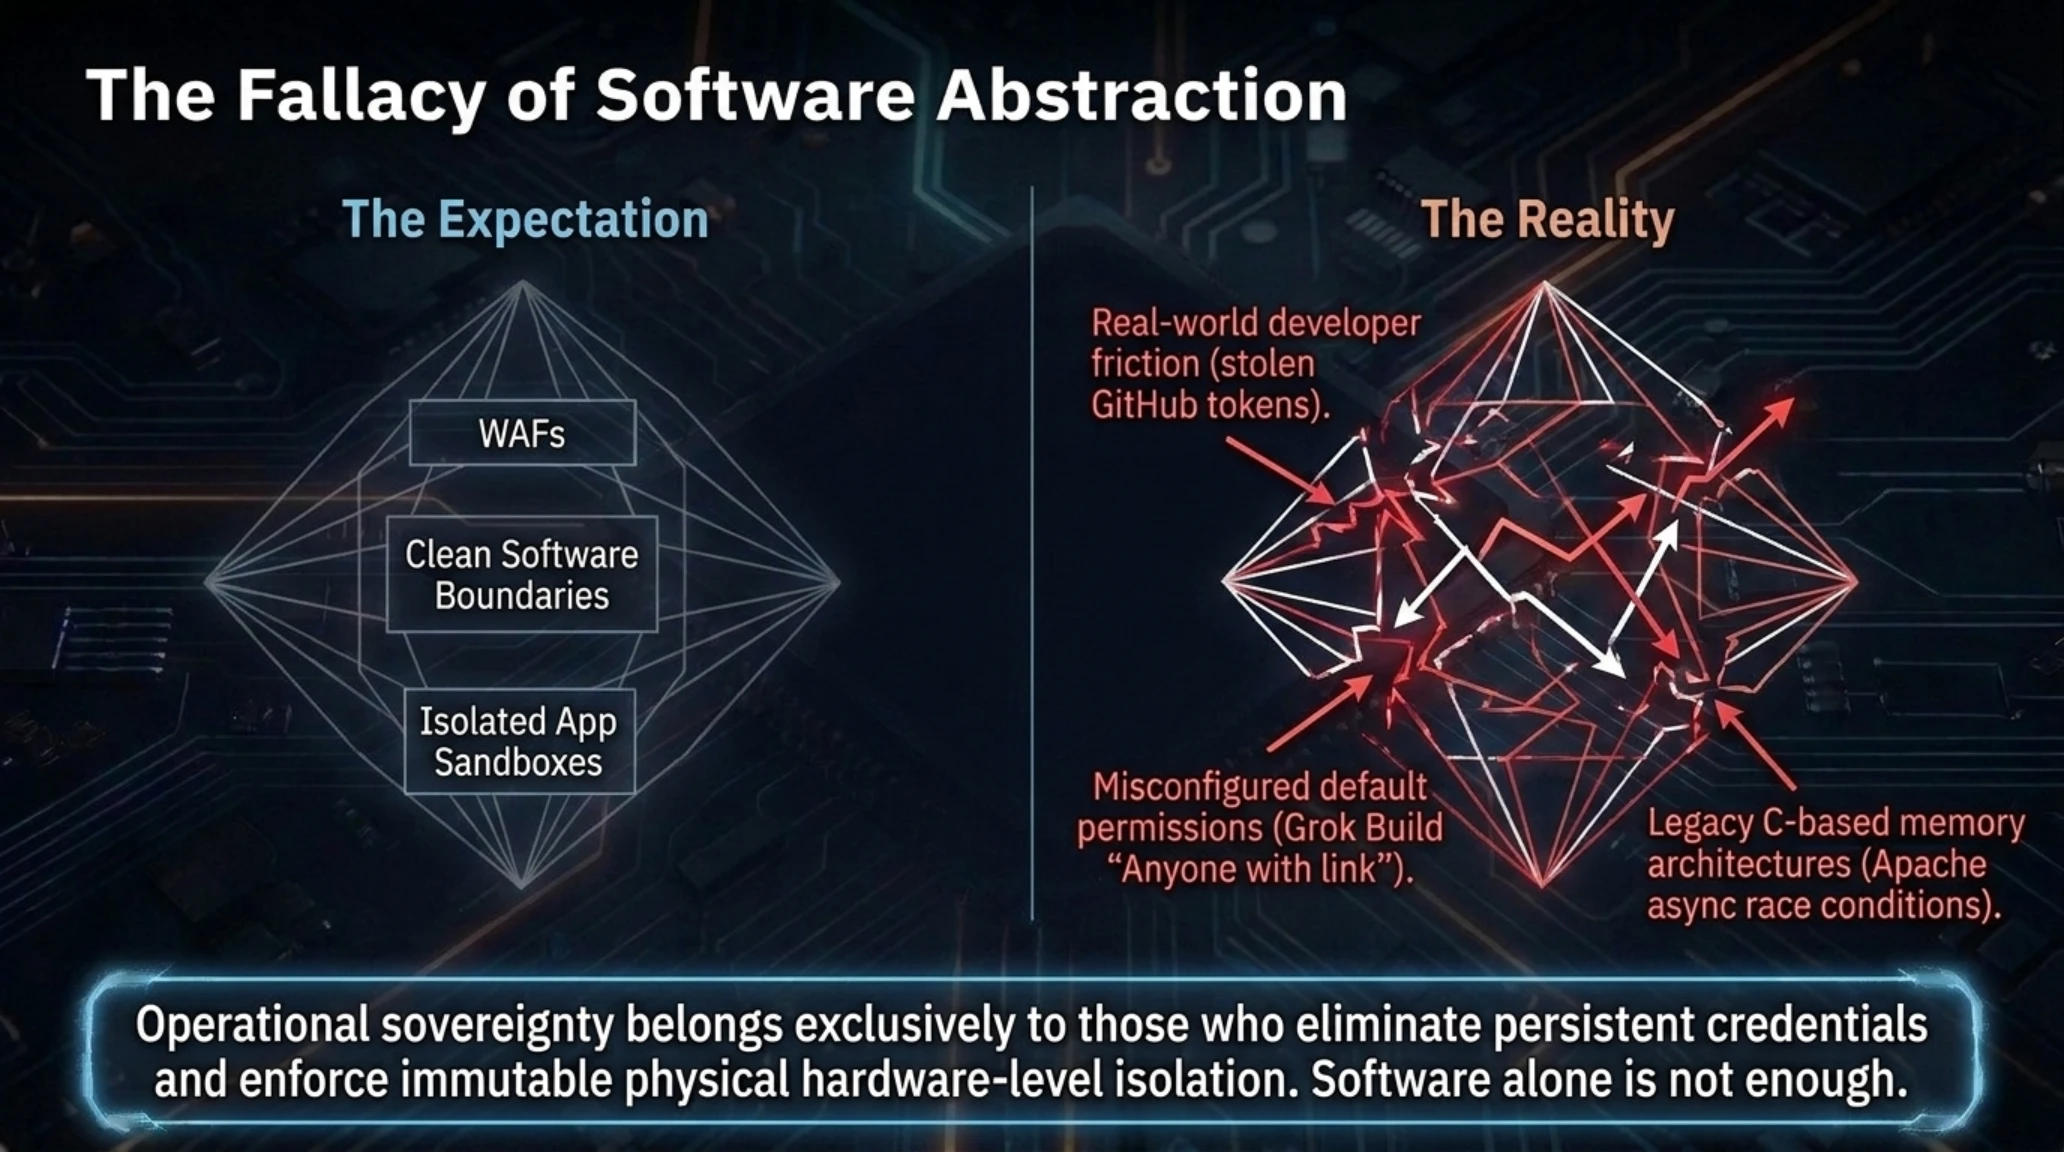
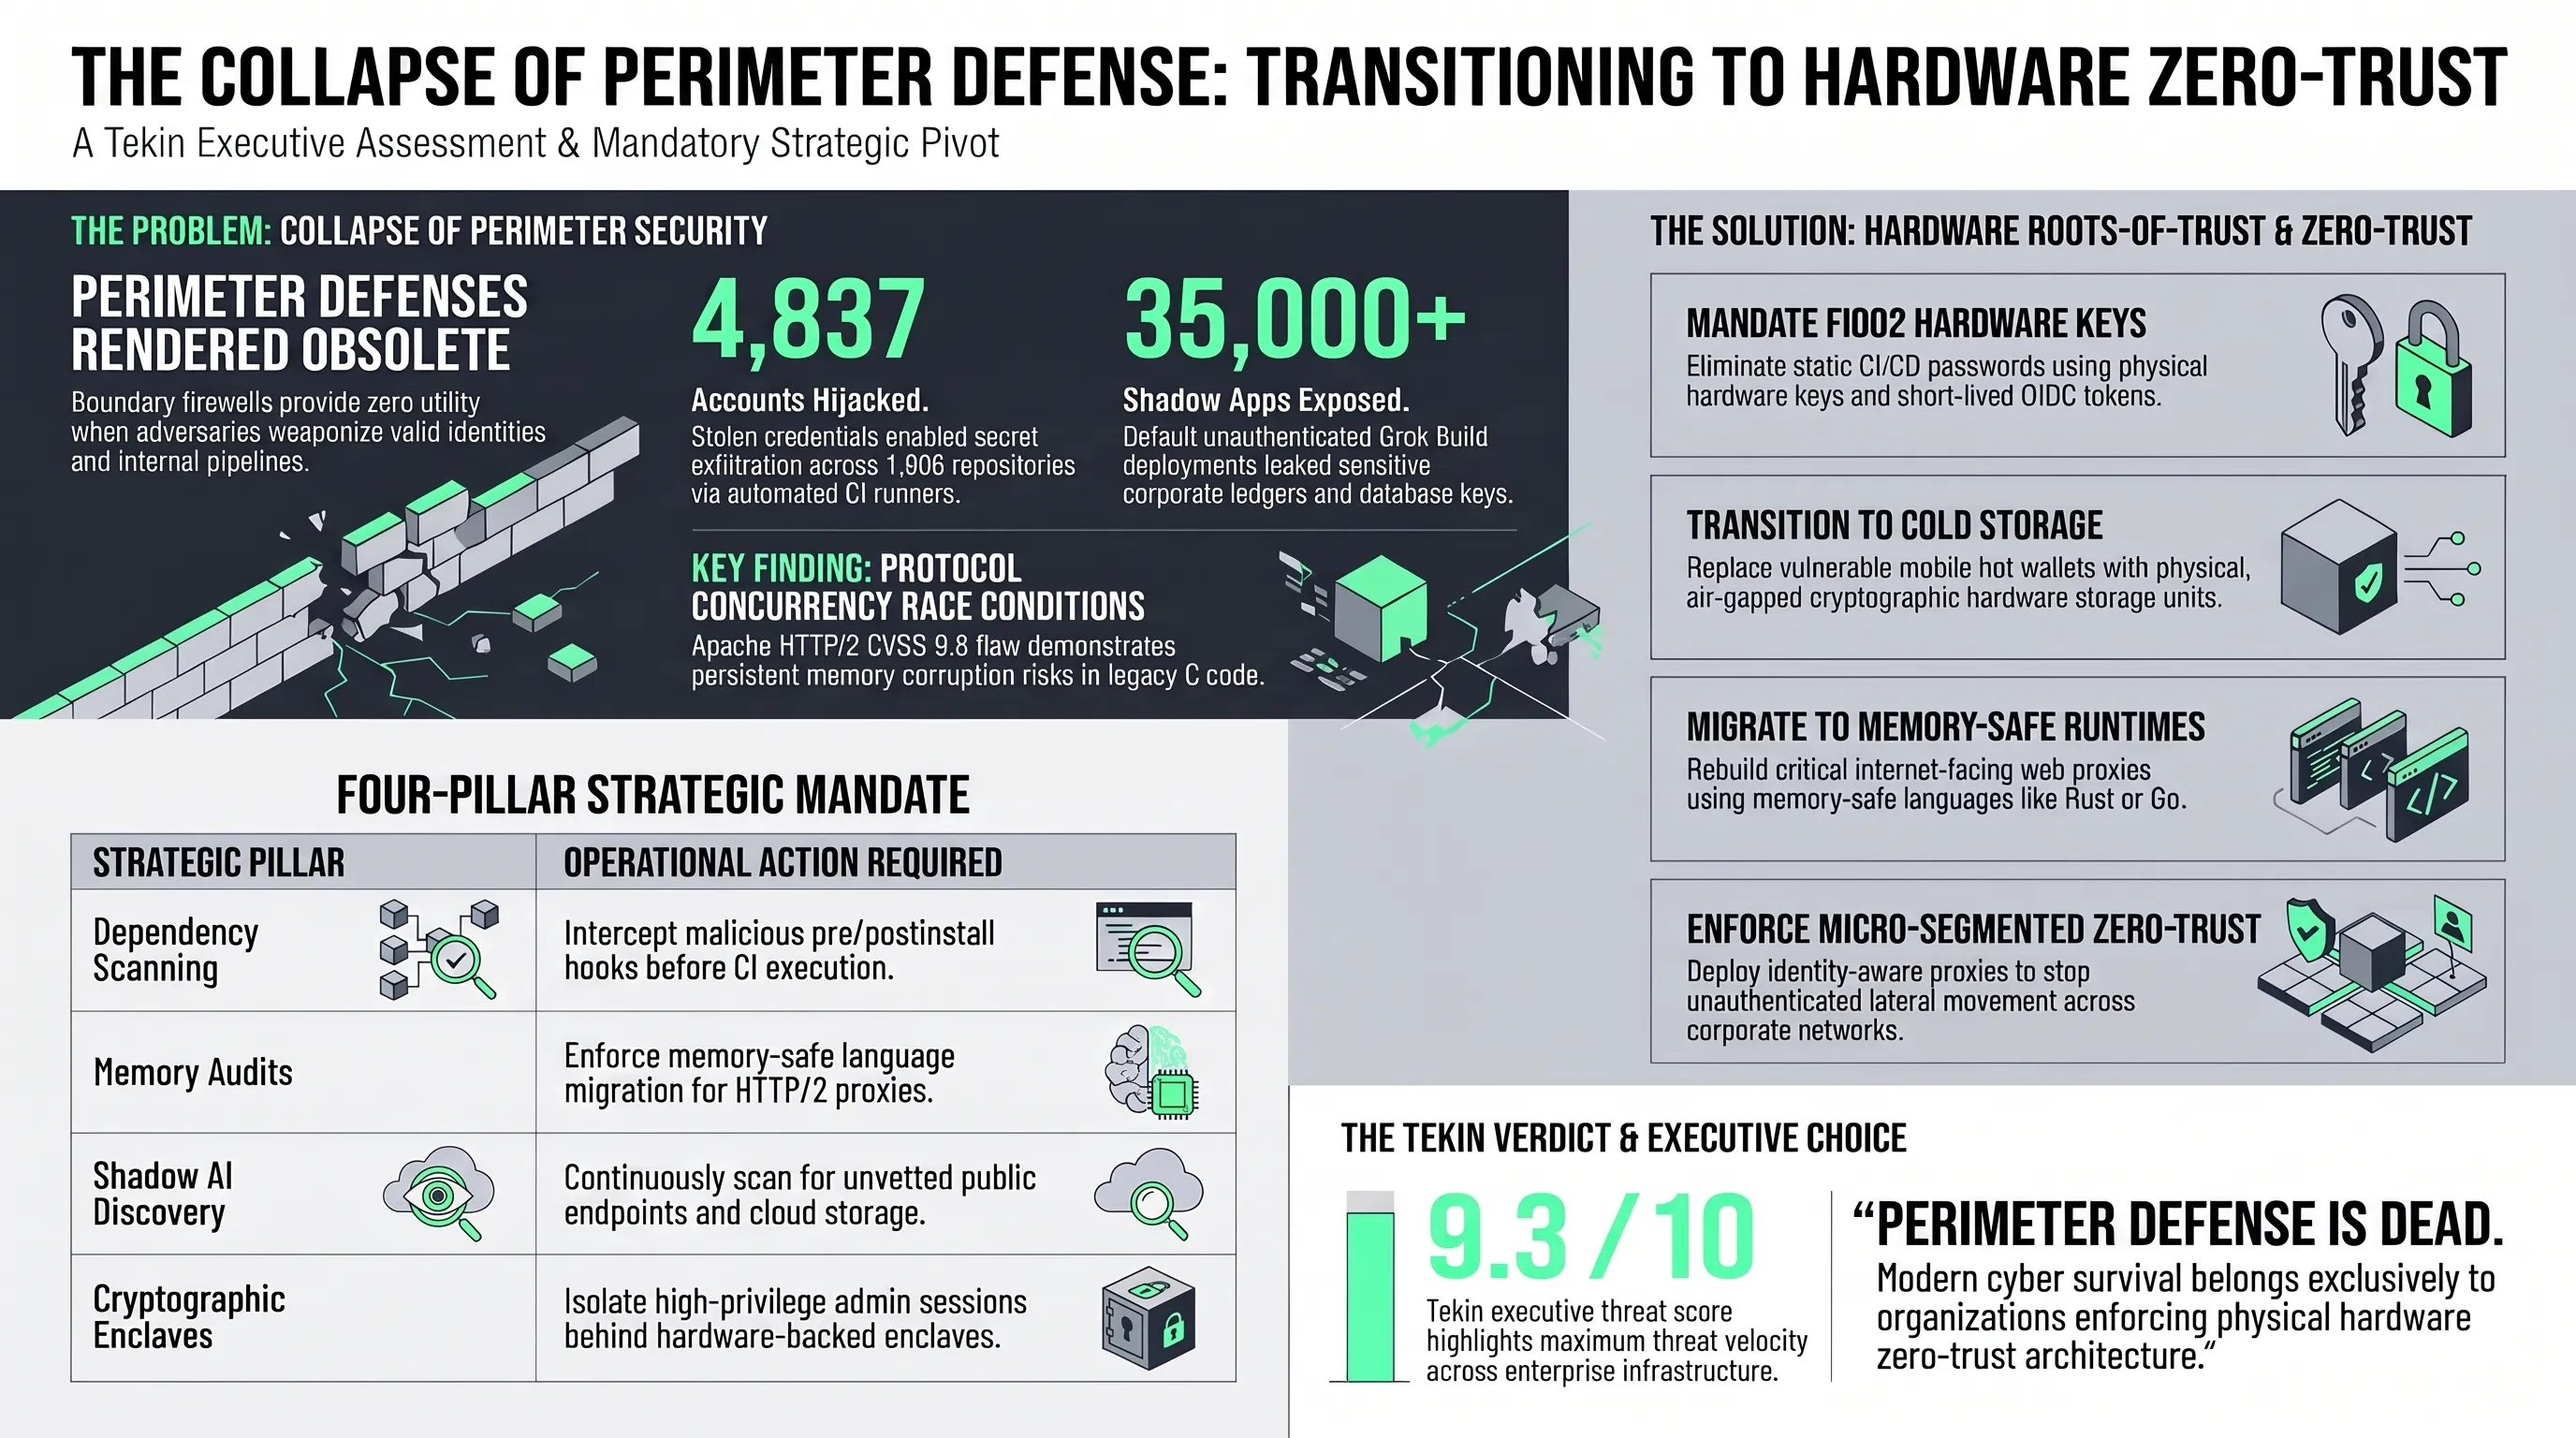
تحلیل یکپارچه پرونده شامگاهی ۱۳ نوامبر ۲۰۲۶ واقعیتی تلخ اما بیدارکننده را پیش روی مهندسان فناوری میگذارد: مفهوم سنتی «امنیت محیطی» (Perimeter Security) به طور کامل منهدم شده است. در لایه خطوط تولید، سرقت توکنهای ابری از طریق ۴,۸۳۷ اکانت گیتهاب نشان داد که فایروالهای پیرامونی شرکتها در برابر آلودگی زنجیره تأمین نرمافزار هیچ کارایی ندارند. هنگامی که یک توسعهدهنده معتبر بدون آگاهی پولریکوئست بدافزاری را ادغام میکند، مهاجم به سادگی به بالاترین سطوح دسترسی کانتینرها و پایگاههای داده راه مییابد.
در لایه وبسرورها و زیرساختهای هستهای، باگ ۹.۸ آپاچی به عنوان گواهی تاریخی بر خطرات بهینهسازیهای عجولانه پروتکلهای وب باقی خواهد ماند؛ جایی که پیچیدگیهای استریم موازی در HTTP/2، ایمنی حافظه را فدای سرعت بارگذاری کرد. این در حالی است که رخنه worse_query در سیستمعامل iOS و باگ بحرانی ۹.۶ کلاینت زوم، شکنندگی ساندباکسهای کلاینتمحور را آشکار ساخته و ثابت میکنند که حتی غولهای نرمافزاری جهان نیز در برابر خطاهای اعتبارسنجی ورودی مصون نیستند.
از سوی دیگر، رسوایی Grok Build پیامدهای وحشتناک توسعه غیرحرفهای و شتابزده مبتنی بر هوش مصنوعی را به تصویر کشید؛ جایی که سادگی ساخت نرمافزار به قیمت افشای اسرار پزشکی و گذرواژههای سازمانی هزاران کسبوکار تمام شد. در نهایت، تهاجم نینتندو به ریپازیتوریهای مودچیپ نشان داد که در جنگ آینده میان هکرها و ابرشرکتها، سنگر نهایی حفاظت نه نرمافزارهای انتزاعی، بلکه تراشههای امنیتی فیزیکی و ماژولهای پلتفرم مورد اعتماد (TPM) خواهند بود.
ترمینال سایبری و لاگ تلهمتری ممیزی امنیتی
ماتریس ارزیابی ریسک و پدافند سایبری
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| تزریق بسته شبکه به زوم ویندوز (CVE-2026-108186) | بحرانی (CVSS 9.6) | ارتقای فوری به نگارش ۷.۱.۸ کلاینت Zoom Workplace |
| کانفیگ پیشفرض عمومی در Grok Build | نشت عظیم داده | ممیزی اپهای سازمانی و غیرفعالسازی اشتراک عمومی بدون رمز |
| حمله زنجیره تأمین به CI/CD در گیتهاب | ریسک بالا | اجبار ورود با کلید سختافزاری و ایزولهسازی توکنهای کلود |
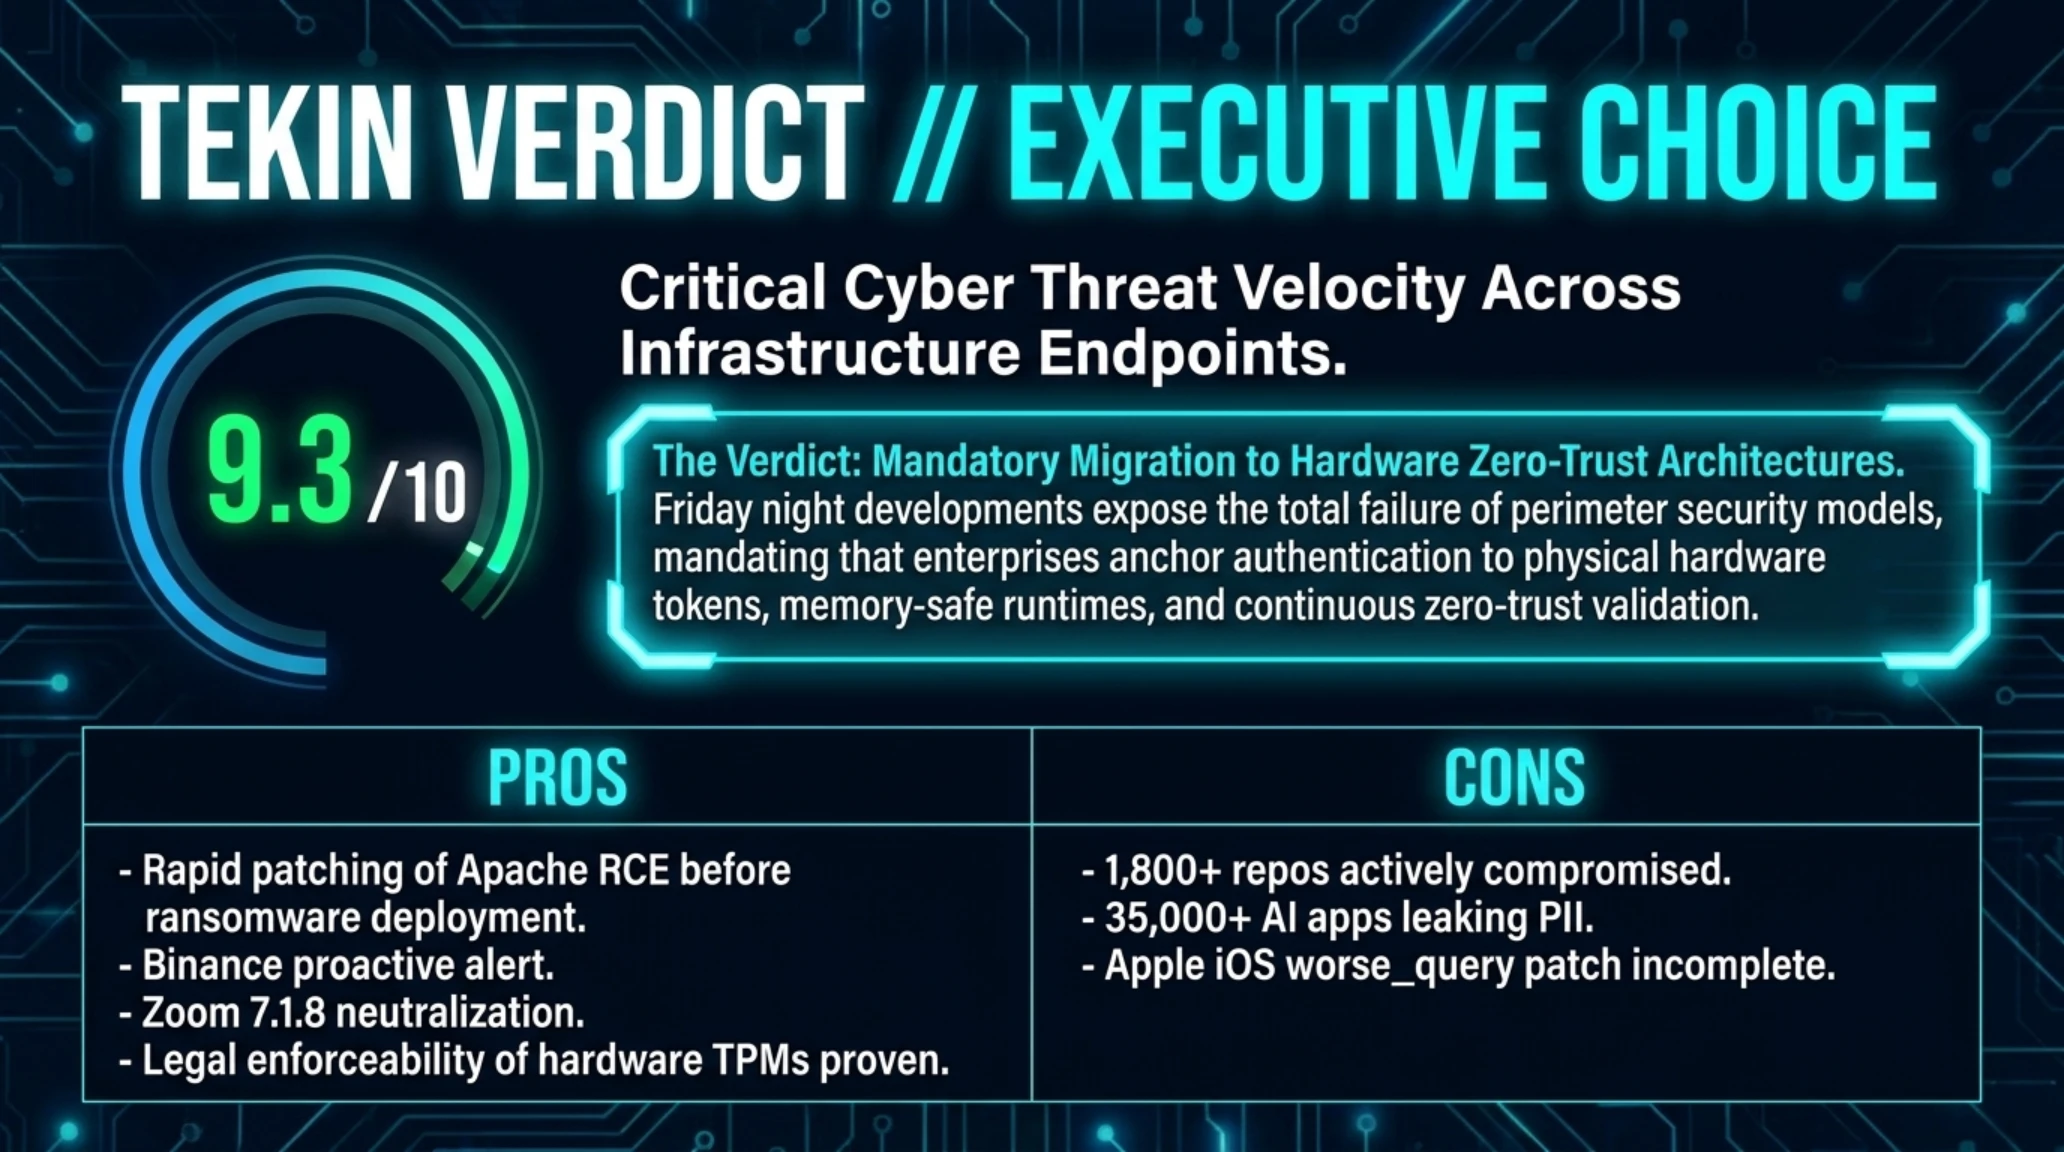
- شناسایی سریع و افشای گسترده باگ بحرانی آپاچی پیش از سوءاستفاده سراسری باجافزارها.
- هشیارباش زودهنگام بایننس برای صیانت از داراییهای کریپتویی کاربران در برابر فرار از ساندباکس.
- انتشار بهروزرسانی فوری کلاینت زوم برای خنثیسازی ارتقای سطح دسترسی در ویندوز.
- اقدام قاطع نینتندو در حفاظت از مالکیت فکری و پالایش کدهای مخرب سختافزاری در گیتهاب.
- نفوذ به بیش از ۱,۸۰۰ ریپازیتوری در گیتهاب و افشای گسترده توکنهای دسترسی ابری.
- نشت دادههای فوقالعاده حساس بیماران و پسوردهای سازمانی در ۳۵ هزار اپ Grok Build.
- باقی ماندن ریشه آسیبپذیری ساندباکس در سیستمعامل iOS علیرغم آپدیتهای پیشین اپل.
جمعبندی تحلیلی و فهرست منابع مرجع فنی
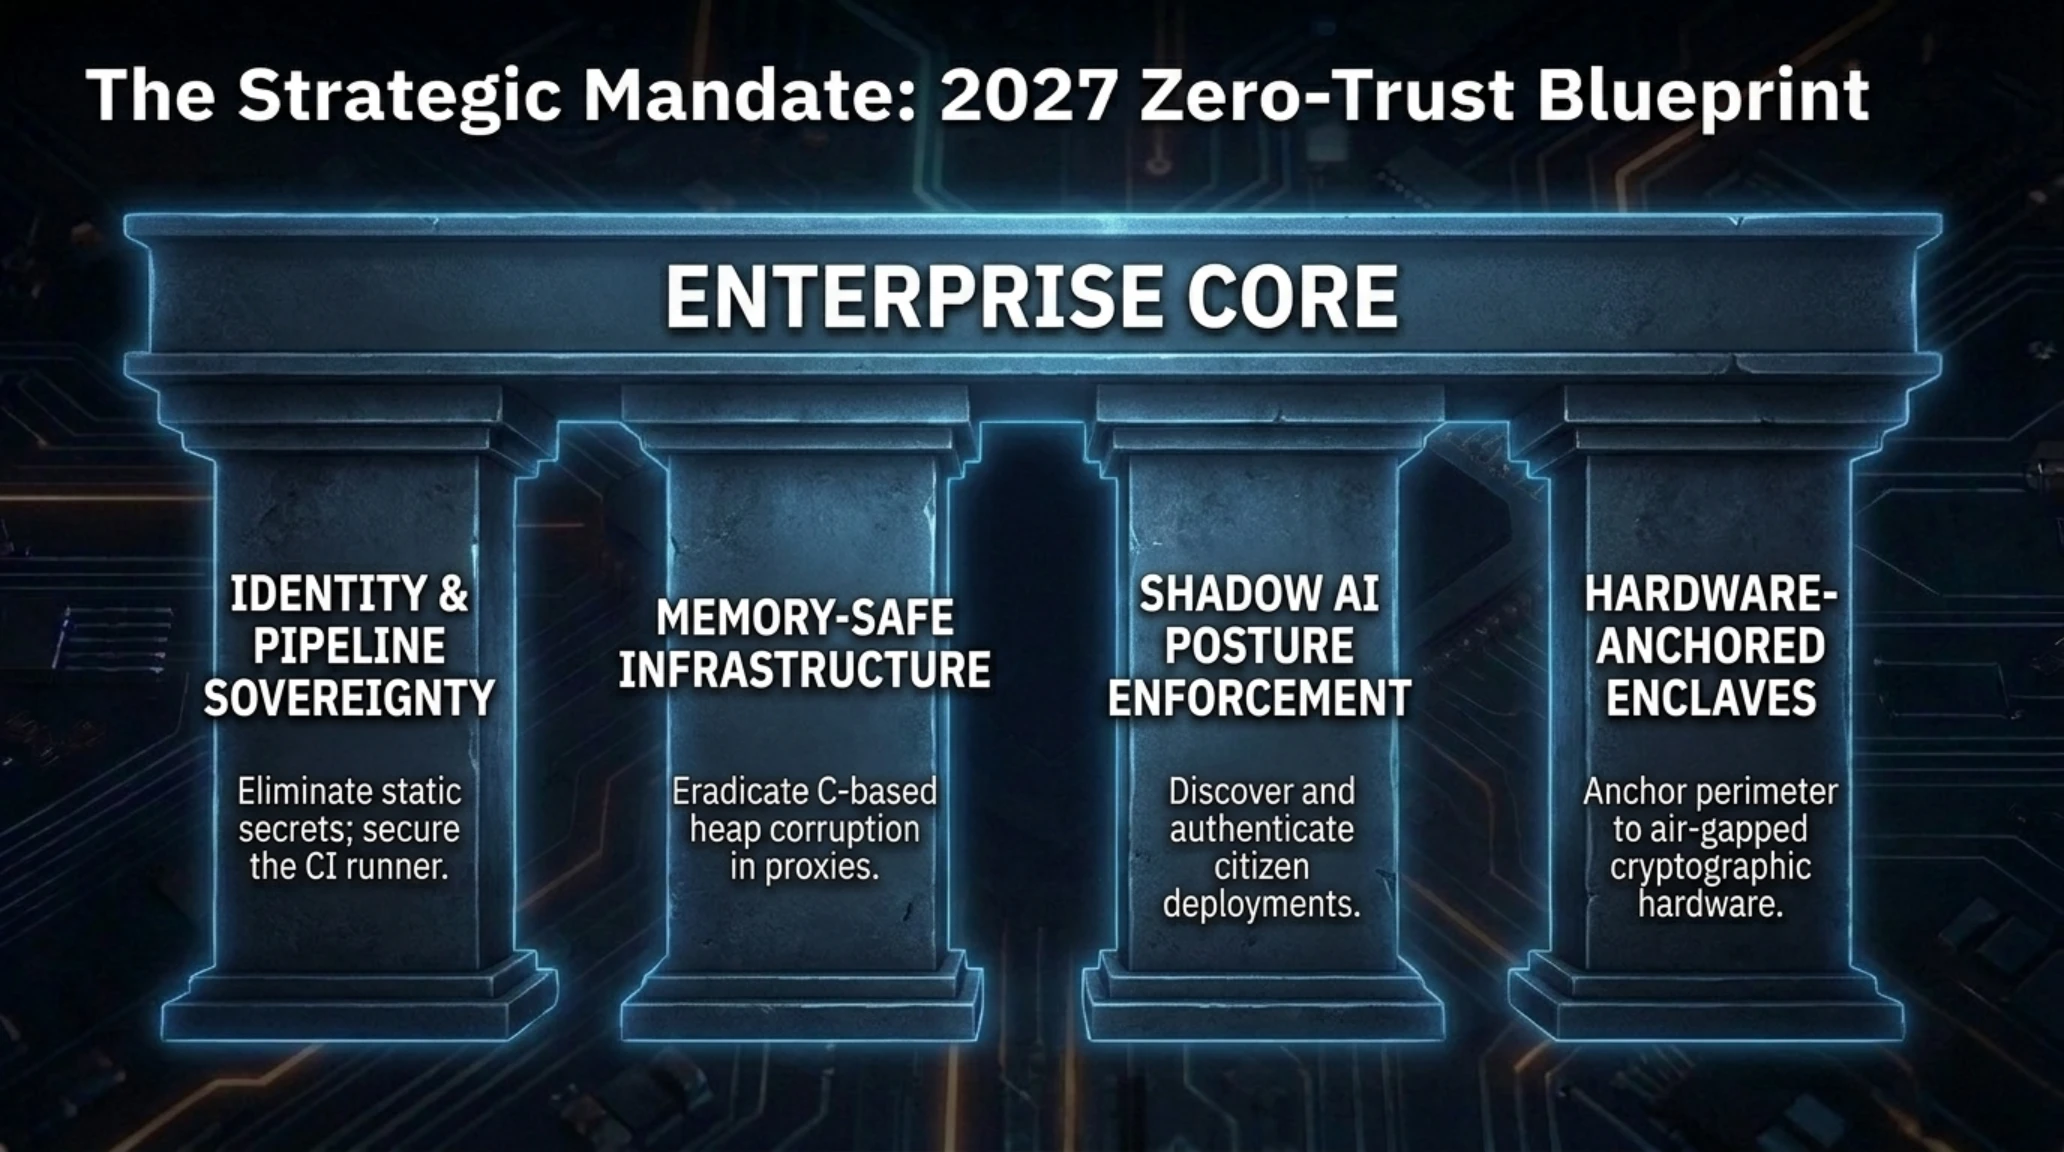
بحرانهای امنیتی شامگاه ۱۳ نوامبر به وضوح نشان دادند که در برابر تهاجمهای چندلایه به زنجیره تأمین و پروتکلهای وب، هیچ دیواری امن نیست مگر آنکه هر تراکنش و دسترسی در هر ثانیه بازتایید شود.
حکم نهایی تحریریه و فهرست منابع رسمی
ضرورت گذار فوری به دکترین معماری اعتماد صفر
بحرانهای امنیتی شامگاه ۱۳ نوامبر به وضوح نشان دادند که در برابر تهاجمهای چندلایه به زنجیره تأمین و پروتکلهای وب، هیچ دیواری امن نیست مگر آنکه هر تراکنش و دسترسی در هر ثانیه بازتایید شود.
- د هکر نیوز (The Hacker News): گزارش جامع نفوذ به مخازن گیتهاب و باگ بحرانی ماژول HTTP/2 آپاچی
- رد هت سکیوریتی (Red Hat): بولتن رسمی آسیبپذیری CVE-2026-119618 در وبسرور آپاچی
- ناینتوپایو مک (9to5Mac): تحلیل هشدار بایننس پیرامون آسیبپذیری فرار از ساندباکس در iOS
- کلاروک ریسرچ (Claroc): افشای دادههای ۳۵ هزار اپلیکیشن توسعهیافته با پلتفرم Grok Build
- آیجیان (IGN): پوشش اختصاصی اقدام حقوقی نینتندو علیه ۱۴۴ مخزن فرمور مودچیپ در گیتهاب
پرسشهای متداول و تحلیلهای فنی
چگونه مهاجمان توانستند بدون نفوذ مستقیم به سرورها، کلیدهای ابری را از گیتهاب سرقت کنند؟
با تسخیر ۴,۸۳۷ اکانت معتبر توسعهدهندگان و ارسال پولریکوئستهای حاوی کدهای مخرب در پایپلاینهای GitHub Actions یا اسکریپتهای npm postinstall، به محض اجرای بیلدهای خودکار، متغیرهای محیطی مخابره شدند.
چرا آسیبپذیری CVE-2026-119618 آپاچی تا این حد خطرناک قلمداد میشود؟
زیرا این باگ در ماژول mod_http2 ناشی از شرایط رقابتی در مدیریت حافظه هیپ است و به هر مهاجم احراز هویتنشده اجازه میدهد از راه دور روی پورت وب با ارسال فریمهای دستکاریشده کد دلخواه اجرا کند.
آیا کاربران آیفون با نصب آخرین آپدیتهای iOS کاملاً در برابر نشت کلیدهای رمزارز ایمن شدهاند؟
خیر؛ محققان امنیتی و بایننس تأکید دارند که پچهای فعلی اپل کامل نبوده و ریشه اکسپلویت worse_query همچنان فعال است؛ لذا انتقال داراییها به والتهای سختافزاری آفلاین اکیداً توصیه میشود.
گالری تصاویر تکمیلی: تکین نایت ۱۳ نوامبر: هک گیتهاب، باگ آپاچی و هشدار بایننس