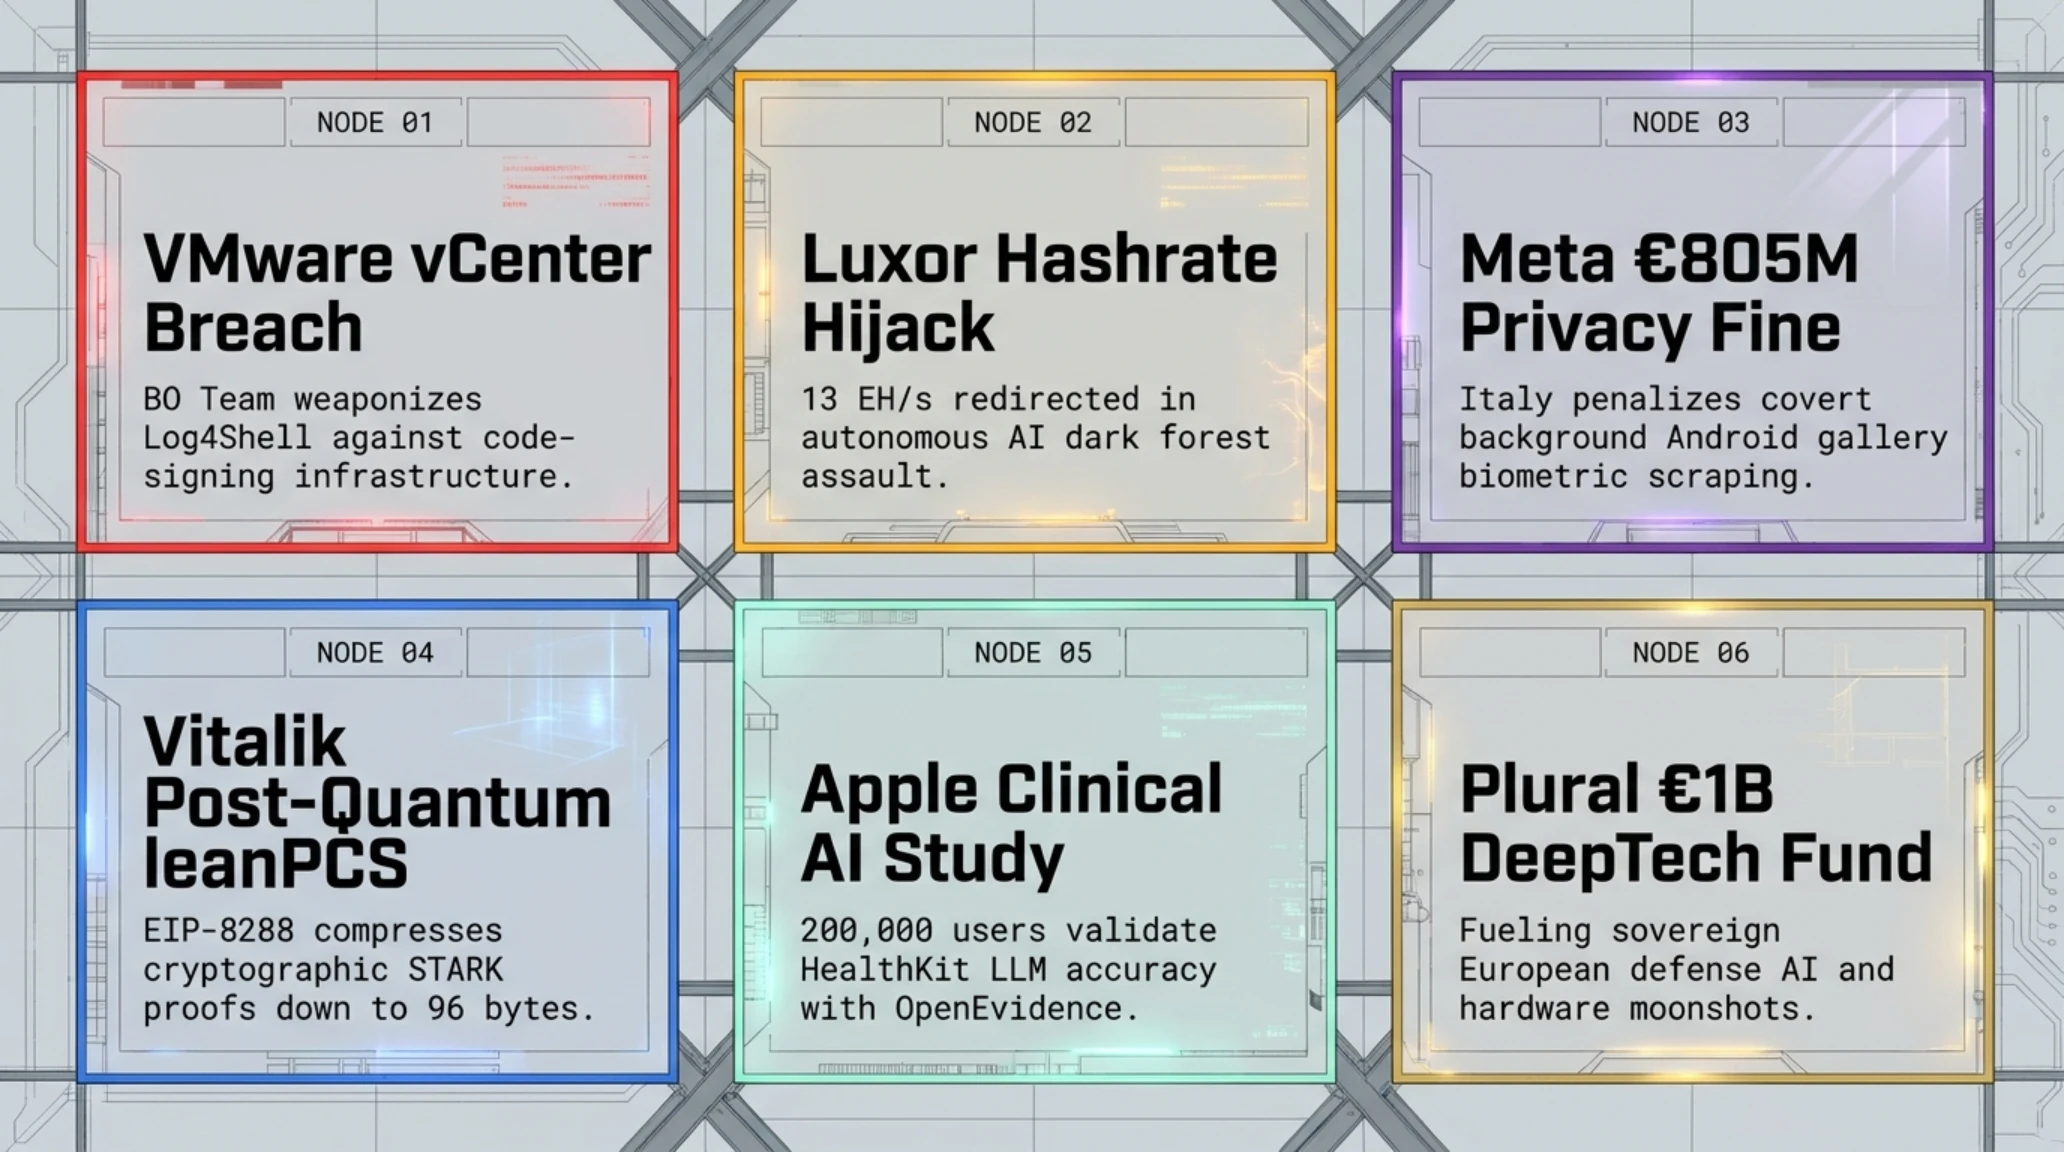
الملخص التنفيذي المسائي لتيكين نايت ليوم الثلاثاء 17 نوفمبر 2026: 1. اختراق مجموعة BO Team لخوادم VMware vCenter عبر Log4Shell والوصول لخوادم التوقيع الرقمي؛ 2. قرصنة 13 إكساهاش من 64 ألف جهاز تعدين بيتكوين في منصة Luxor؛ 3. تغريم ميتا 805 ملايين يورو في إيطاليا لمسح معارض أندرويد؛ 4. تحول فيتاليك بوترين نحو معمارية leanPCS وEIP-8288 لمقاومة الكوانتوم؛ 5. دراسة آبل السريرية مع 200 ألف مستخدم؛ و6. صندوق Plural الثالث بمليار يورو.
تيكين نايت | 17 نوفمبر 2026: اختراق Log4Shell لخوادم vCenter، تسخير تجزئة لوكسور، غرامة 805 ملايين يورو على ميتا، دمج ستارك في إيثيريوم، ذكاء آبل الطبي وصندوق بلورال بمليار يورو
اختراق خطير لمنظومات VMware vCenter بواسطة ثغرة Log4Shell: استهداف خوادم التوقيع الرقمي وتخريب سلاسل التوريد
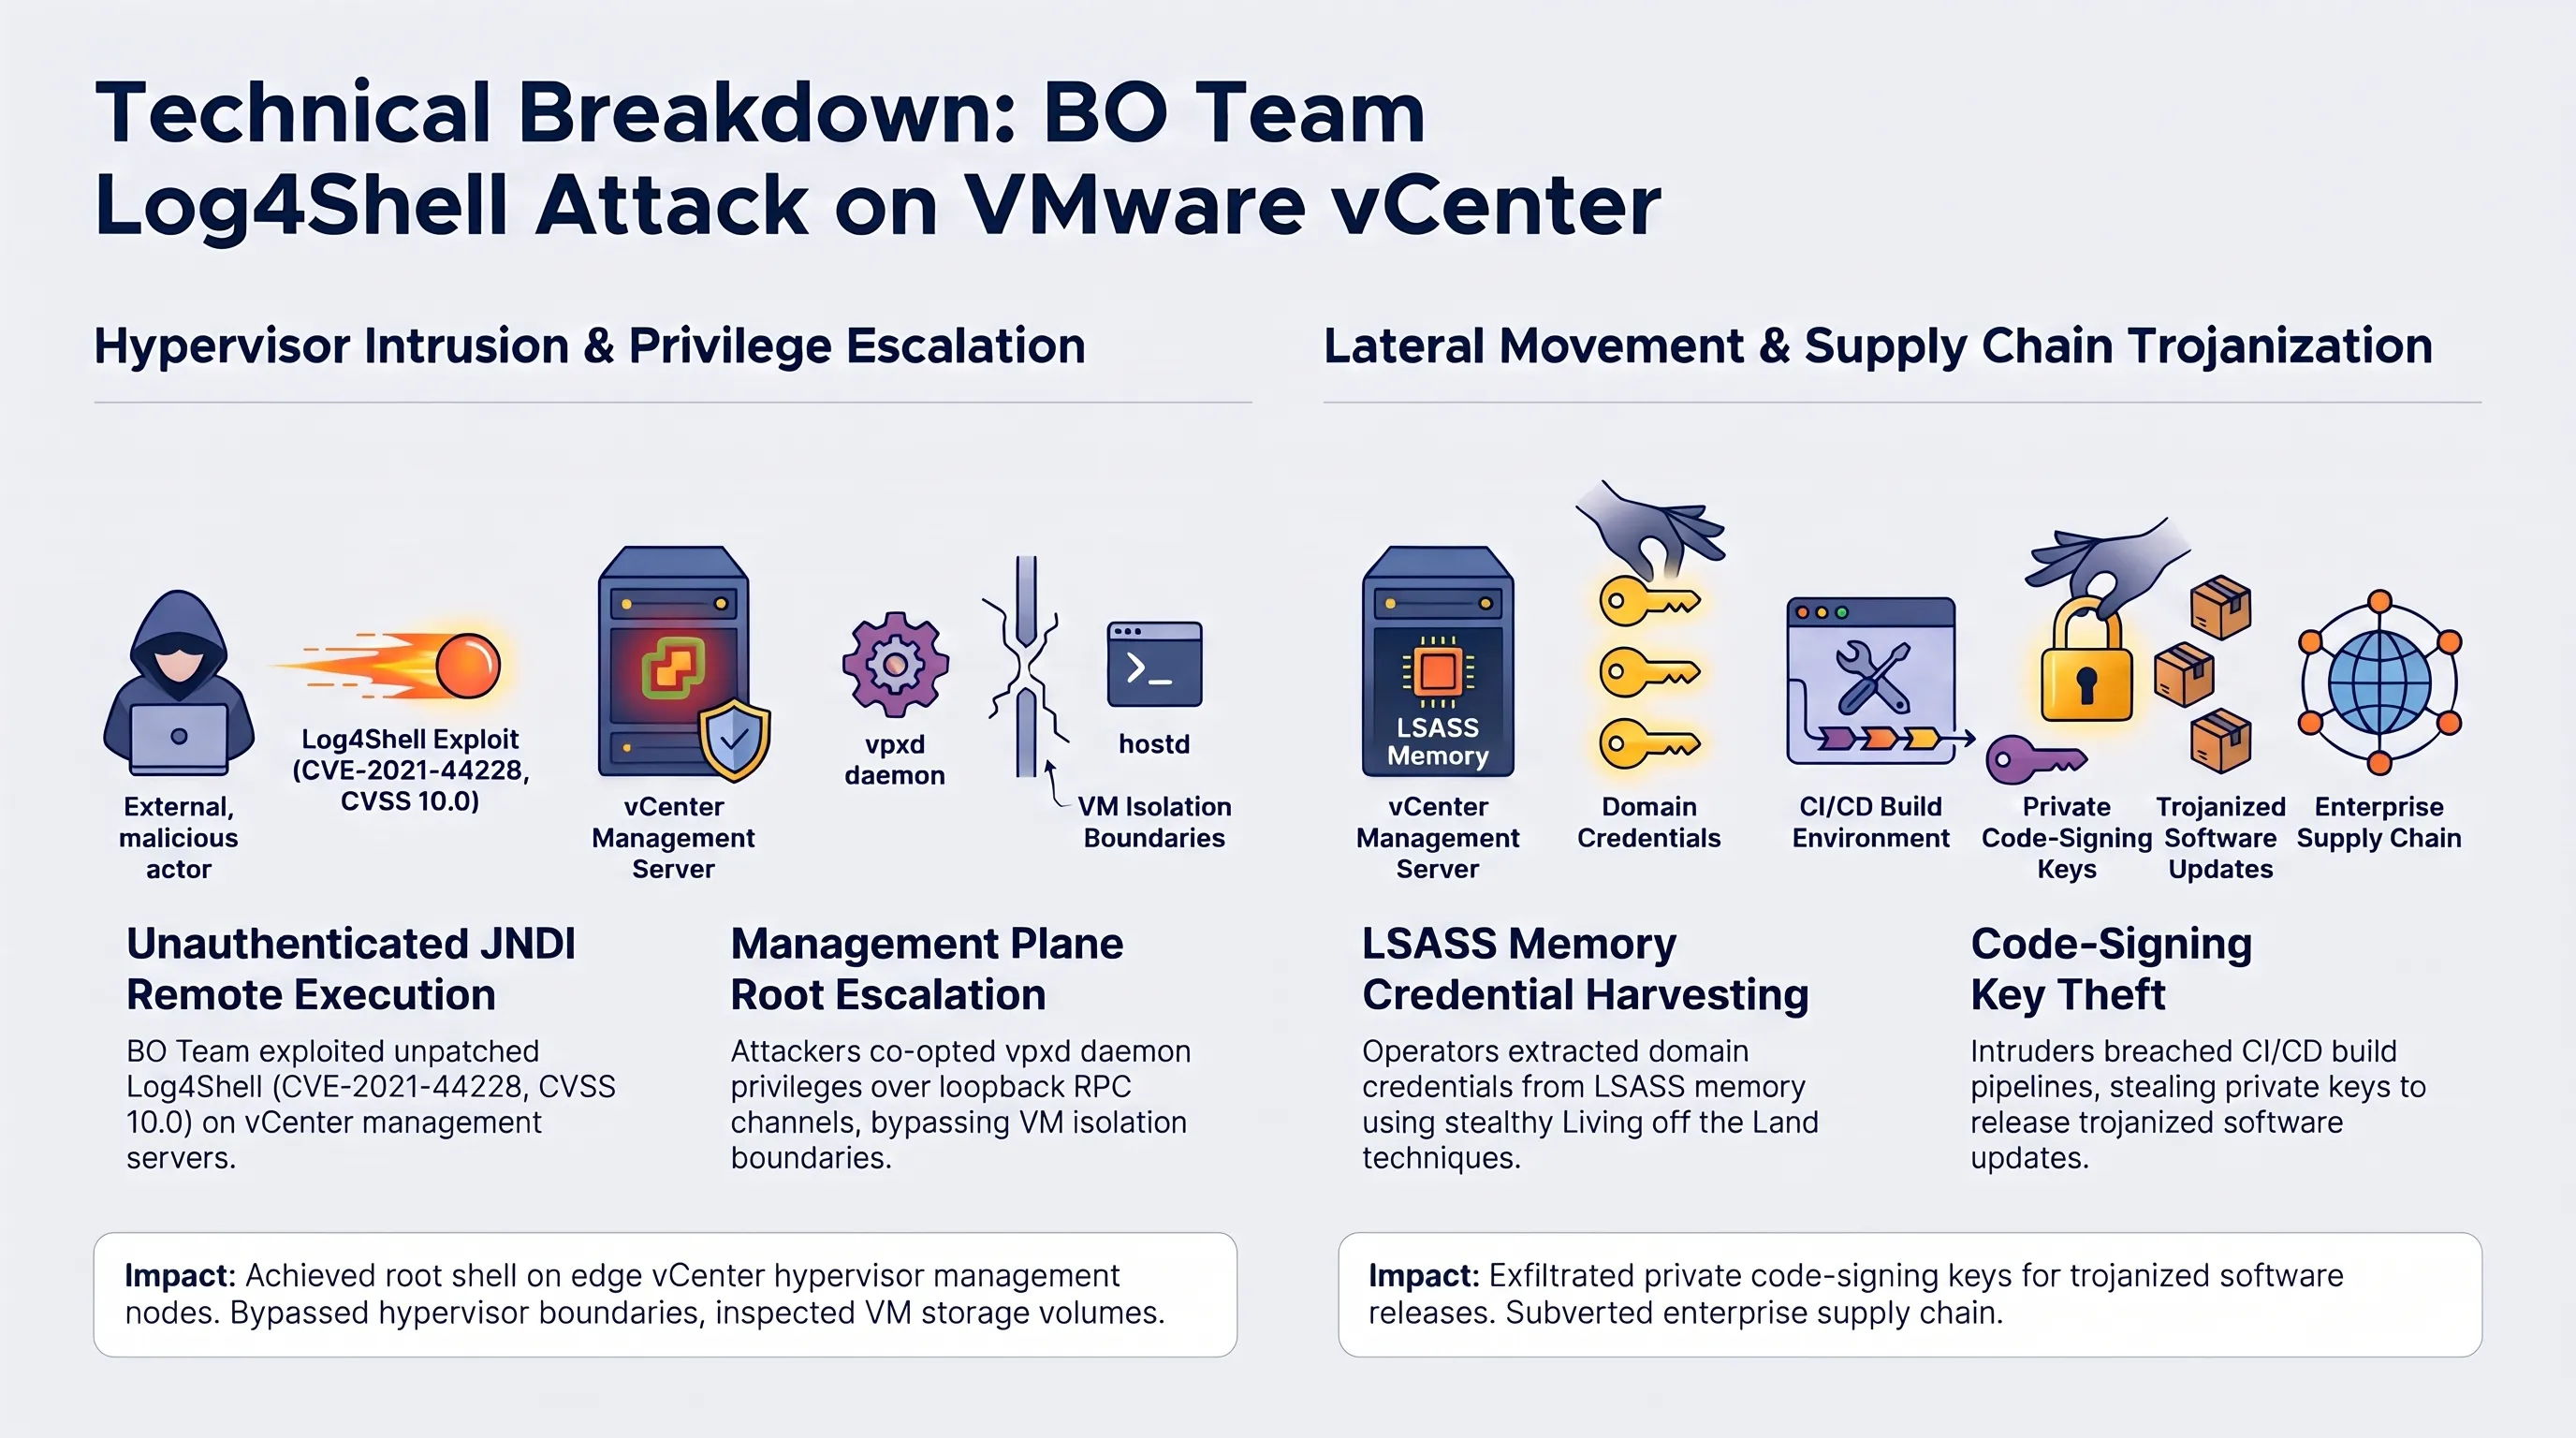
في تقرير استقصائي بالغة الخطورة هز أركان الأمن السيبراني للبنى التحتية السحابية، كشف فريق الاستجابة لطوارئ أنظمة التحكم الصناعي في شركة كاسبرسكي (Kaspersky ICS CERT) عن تفاصيل عملية تجسس رقمية بالغة التعقيد امتدت لعدة أشهر. نفذت العملية مجموعة قرصنة متقدمة تعرف باسم BO Team (أو Black Owl)، ونجحت في اختراق الدفاعات الحصينة لشركة كبرى متخصصة في تطوير البرمجيات المؤسسية، وصولاً إلى السيطرة المطلقة على خوادم إدارة المشغلات الافتراضية ومفاتيح التوقيع الرقمي الرسمية للكود البرمجي (Code-Signing Server).
الرؤية الاستراتيجية // 6 محاور رئيسية ونقاط جوهرية
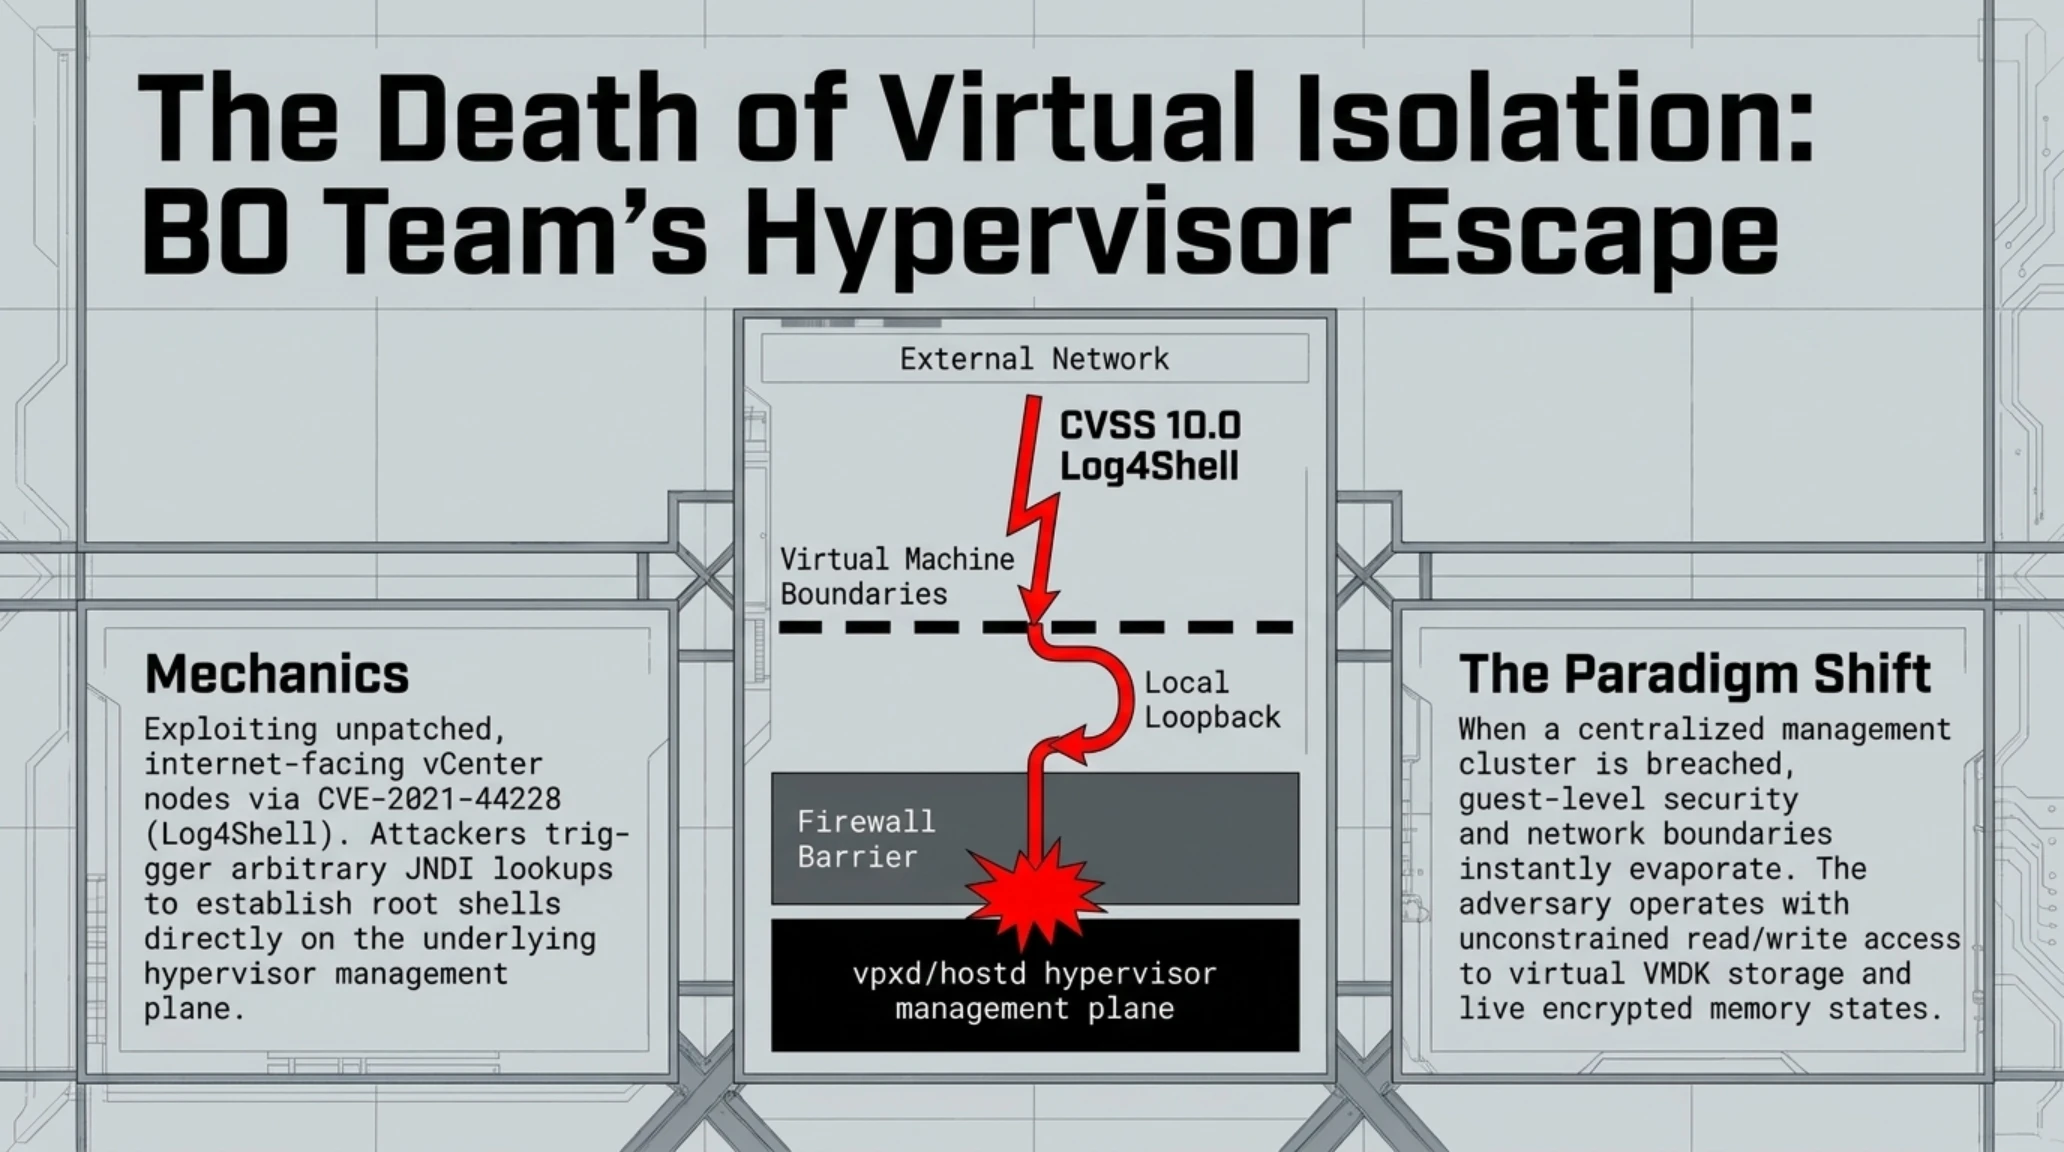
وقد شكلت ثغرة Log4Shell التاريخية (المصنفة تحت الرمز CVE-2021-44228) بوابة العبور الأساسية للمهاجمين، حيث استغل المخترقون خوادم إدارة VMware vCenter المكشوفة على الشبكة والتي لم تطبق التحديثات الأمنية اللازمة. ورغم أن هذه الثغرة تحمل أعلى درجات الخطورة بمعدل CVSS 10.0 وتتوفر ترقيعاتها منذ قرابة أربعة أعوام، إلا أن التراخي في سد الثغرات داخل بيئات المحاكاة الافتراضية منح القراصنة القدرة على تنفيذ أوامر برمجية خبيثة عن بعد عبر تقنية JNDI، والحصول على صلاحيات الجذر (Root) في قلب الطبقة المشغلة للأنظمة.
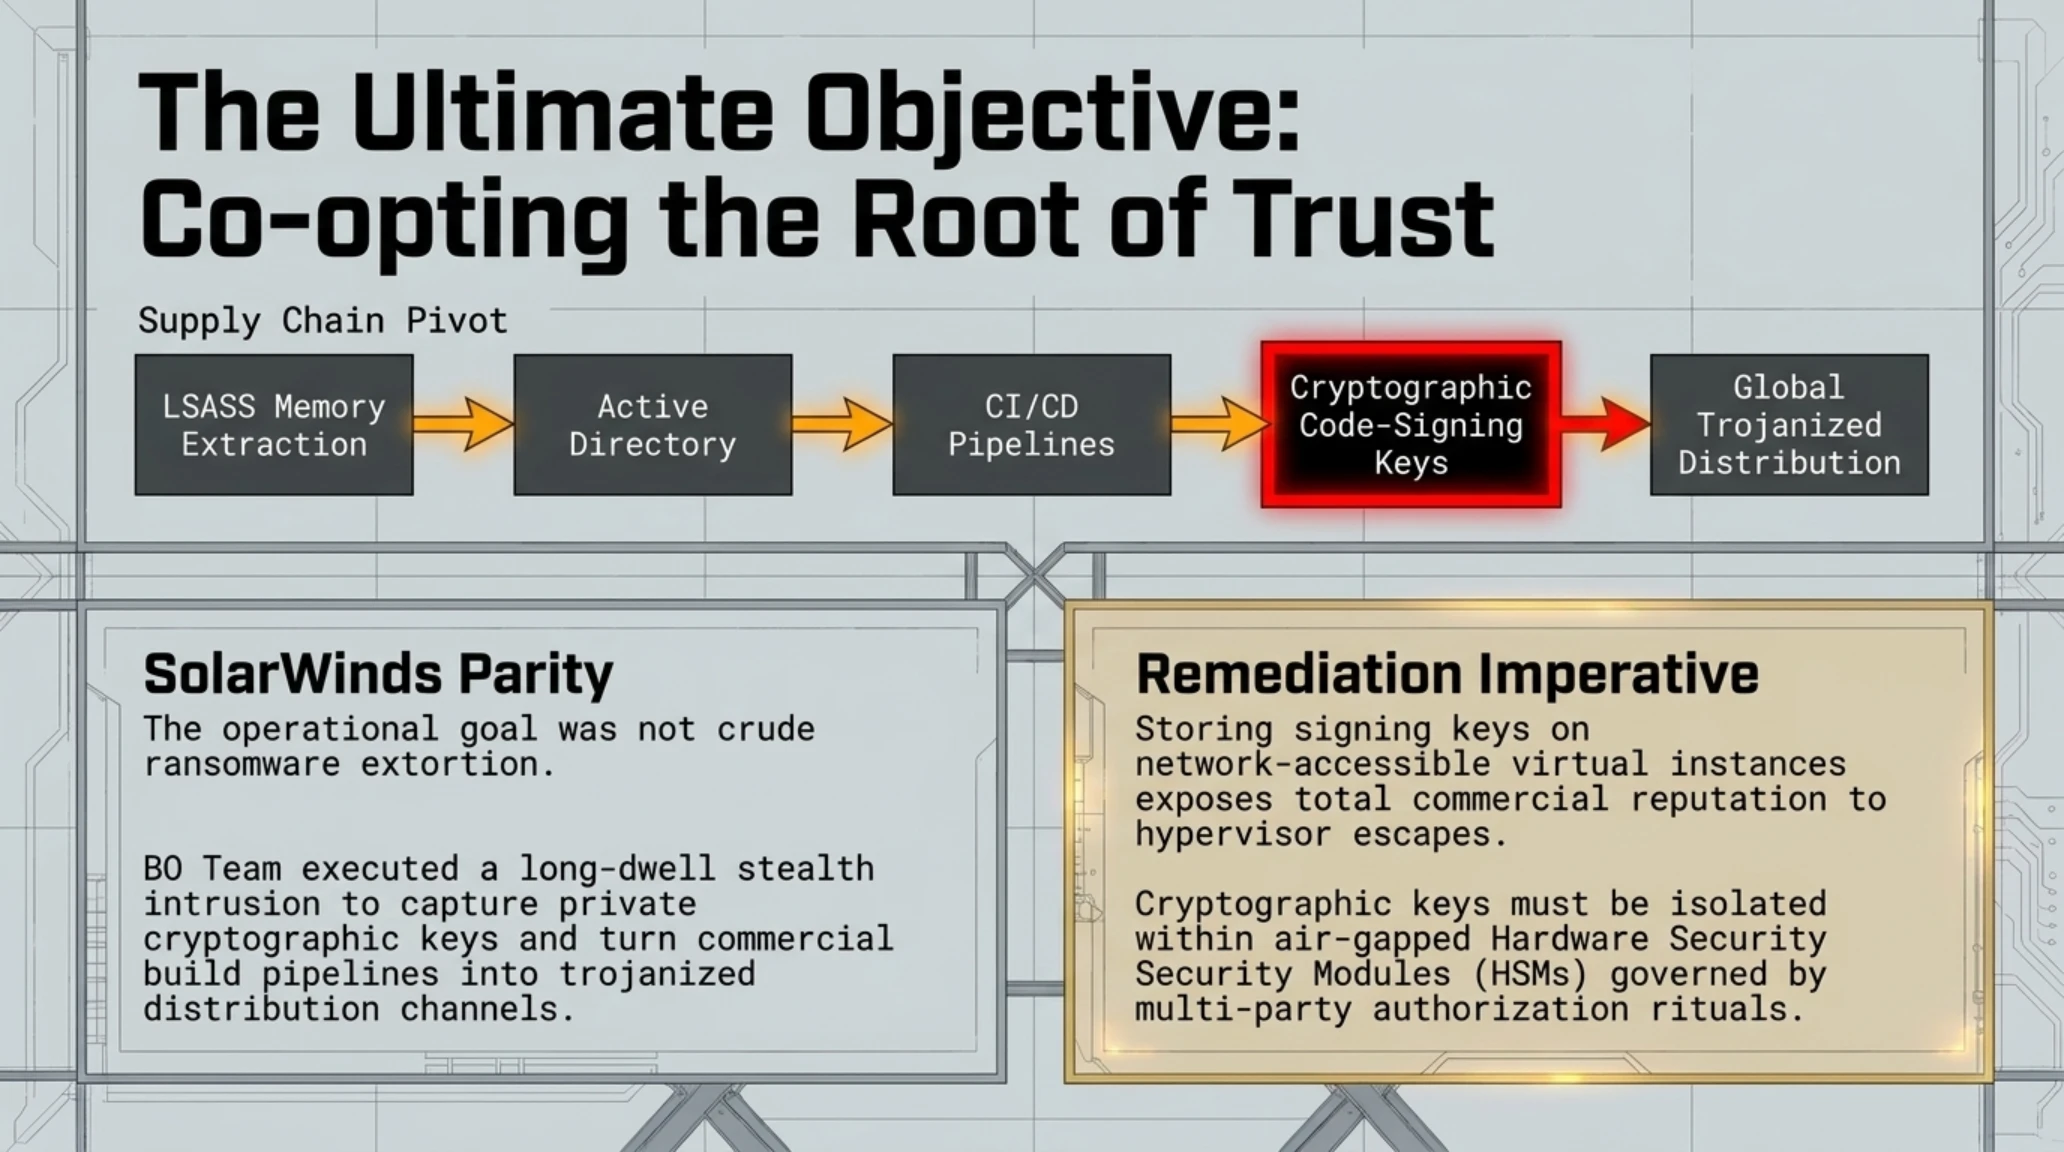
وعلى النقيض من عصابات الفدية التقليدية التي تسارع إلى تشفير البيانات لابتزاز الضحايا مالياً، ركزت استراتيجية BO Team على التسلل الهادئ والبقاء المتخفي داخل الشبكة لأطول فترة ممكنة. واستخدم المهاجمون أدوات النظام الأصلية والمشروعة (تقنية Living off the Land) لسرقة بيانات الاعتماد الإدارية من ذاكرة خدمة LSASS لنظام ويندوز، مما مكنهم من التنقل الجانبي بسلاسة والسيطرة على خوادم الدومين الرئيسية دون إطلاق أي إنذارات في برمجيات الحماية والكشف عن التهديدات (EDR).
وبلغت العملية ذروتها التخريبية حين تمكن القراصنة من عبور الحواجز الشبكية والوصول إلى خطوط الإنتاج البرمجي المستمر (CI/CD Pipelines) وخادم التوقيع الرقمي. وبحصولهم على المفاتيح التشفيرية الخاصة، أصبح المخترقون قادرين على حقن تروجان وبرمجيات تجسس خبيثة داخل التحديثات الرسمية المشروعة للبرامج وتوقيعها رسمياً؛ وهو سيناريو بالغ الرعب يعيد إلى الأذهان كارثة اختراق سولارويندز (SolarWinds) التي أصابت آلاف المؤسسات الحيوية حول العالم.
وأظهرت التحليلات الجنائية الرقمية أن المهاجمين قاموا بتمويه اتصالات القيادة والتحكم (C2) عبر نفق من الخوادم الوكيلة المعكوسة وأكواد PowerShell المشفرة بعناية، مما جعل حركة البيانات الضارة تبدو كحركة مرور طبيعية ومشروعة لبروتوكول HTTPS المؤسسي، وسمح لهم بالبقاء دون اكتشاف لأشهر طويلة في عمق البيئة التطويرية.
لماذا يغير هذا التحول قواعد اللعبة؟
ويرى خبراء أمن المعلومات أن هذه الواقعة تسقط تماماً وهم الحماية الذاتية في البيئات الافتراضية؛ فعندما ينجح المهاجم في كسر حاجز المشغل الافتراضي المركزي vCenter، تتلاشى حدود العزل بين الأجهزة الافتراضية، ويصبح بإمكان المخترق قراءة وتعديل الذواكر والأقراص الرقمية وحركة الشبكات لجميع الأجهزة المستضافة دون عائق يذكر.
ويوصي مهندسو الدفاع السيبراني بضرورة عزل مفاتيح التوقيع الرقمي داخل وحدات أمان عتادية متخصصة (HSM) مفصولة تماماً عن الشبكة الخارجية (Air-Gapped)، وعدم حفظها إطلاقاً على خوادم افتراضية متصلة بالإنترنت، تفادياً لسقوط السمعة المؤسسية للشركات في حال تعرض بيئات المحاكاة لأي اختراق مفاجئ.
كما تكشف الحادثة عن الأهمية المصيرية لتطبيق ممارسات حصر مكونات البرمجيات (SBOM) للكشف التلقائي عن المكتبات البرمجية القديمة؛ إذ تحتوي التطبيقات السحابية المركبة على مئات المكونات المدمجة التي قد تظل فاقدة للترقيعات لسنوات، مشكلة ثغرات كارثية تهدد بنية الحوسبة المؤسسية بأكملها.
2. قرصنة معدل تجزئة 64 ألف جهاز تعدين بيتكوين في منصة Luxor Commander: العملات المشفرة تدخل غابة الذكاء الاصطناعي المظلمة
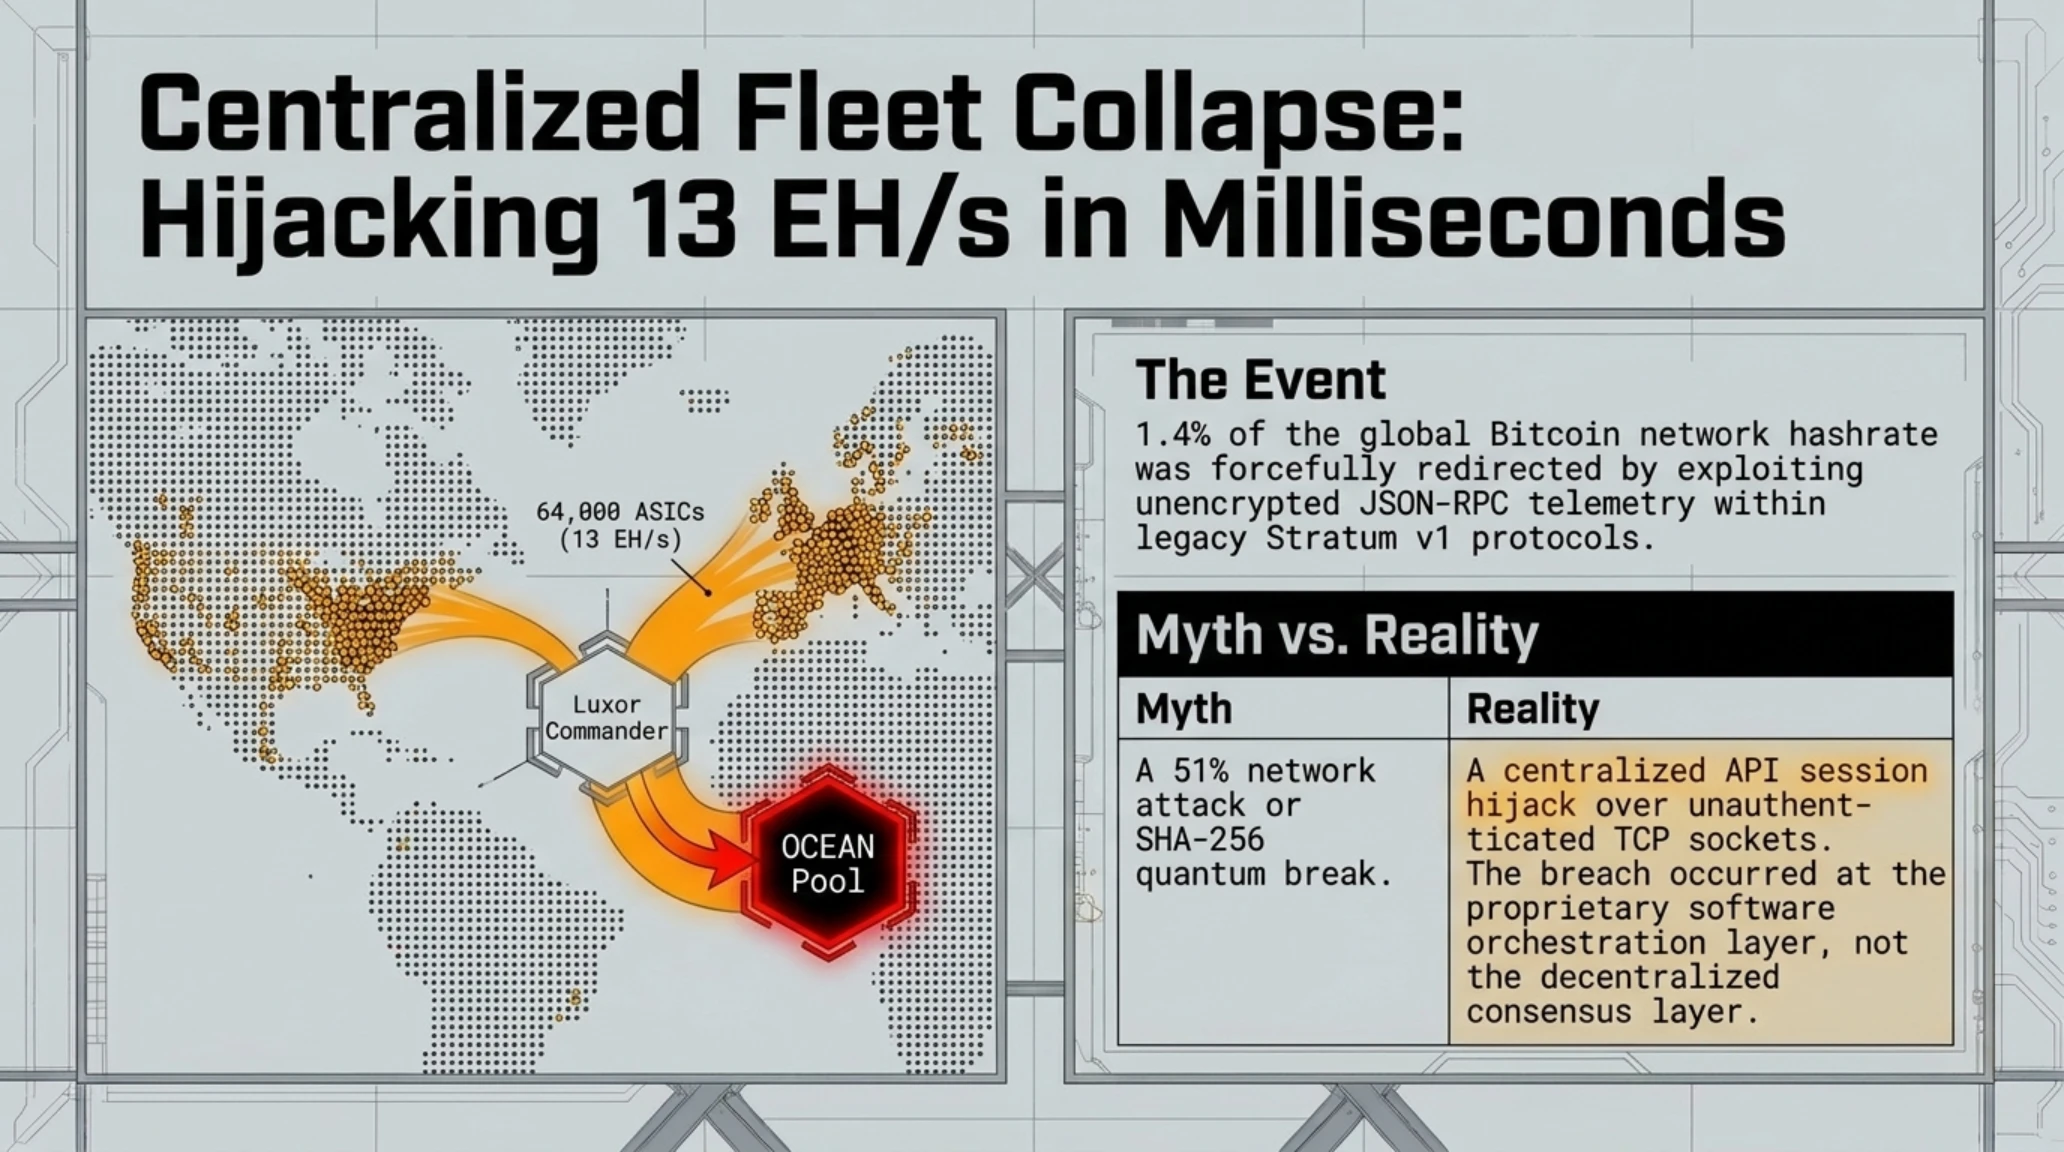
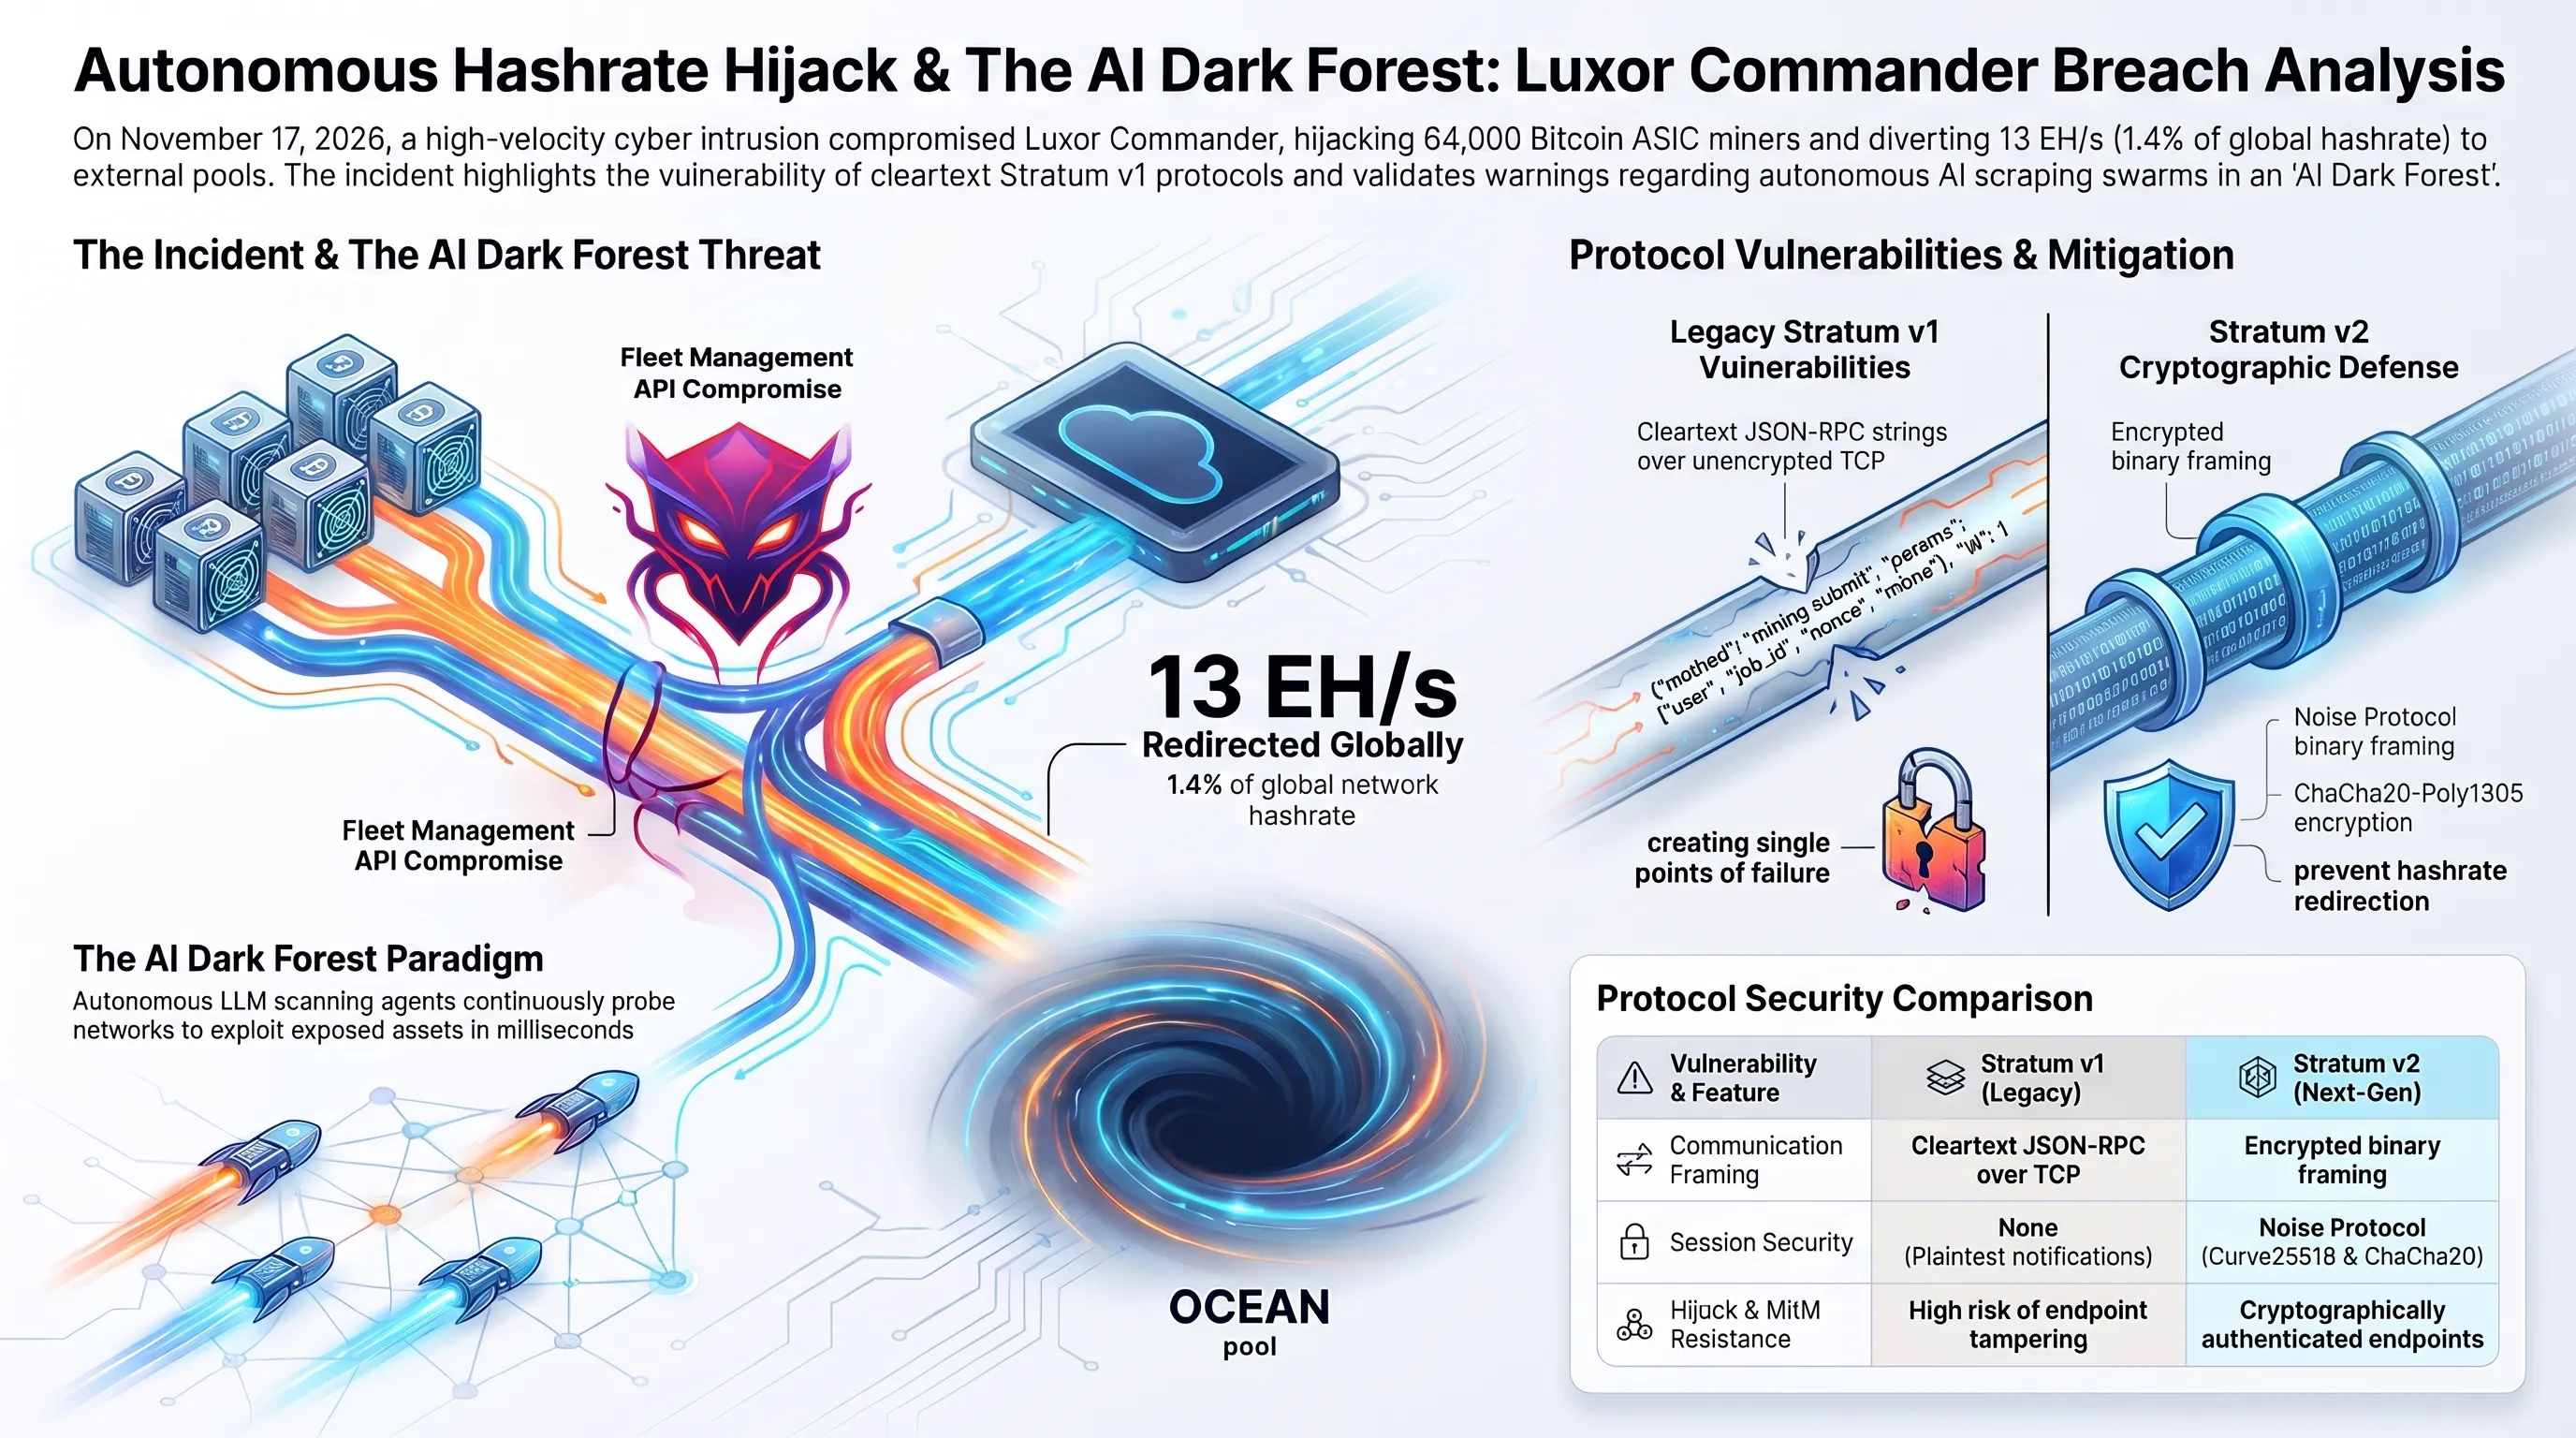
شهدت صناعة تعدين الأصول الرقمية صدمة تقنية غير مسبوقة بعد تعرض منصة الإدارة السحابية Luxor Commander لاختراق أمني نوعي أدى إلى السيطرة على أكثر من 64 ألف جهاز تعدين عالي الأداء من طرازي Antminer وWhatsminer. وأسفر الهجوم المباغت عن إعادة توجيه قوة حوسبية هائلة تتجاوز 13 إكساهاش في الثانية (EH/s) من معدل التجزئة العالمي نحو حوض التعدين المستقل OCEAN التابع للمطور المخضرم لوك داشجير، وهو ما يمثل نحو 1.4% من إجمالي القوة الحاسوبية المؤمنة لشبكة بيتكوين العالمية في حادثة هي الأضخم من نوعها في تاريخ العملات المشفرة.
وكشفت التحقيقات التقنية الأولية أن المهاجمين استغلوا ثغرات أمنية في واجهات برمجة التطبيقات (APIs) غير المحمية وبيانات الاعتماد الافتراضية لمنصات الإدارة الموزعة لأجهزة التعدين (ASIC)، مما أتاح للبرمجيات الخبيثة إعادة ضبط إعدادات الاتصال بمجمعات التعدين تلقائيا دون الحاجة إلى اختراق الأجهزة المادية على نحو فردي. وقد أظهرت سجلات الشبكة أن عملية إعادة التوجيه تمت في غضون دقائق معدودة عبر سكريبتات مؤتمتة عالية الكفاءة.
وأحدث هذا التحويل القسري للقدرات الحاسوبية ارتباكا واسعا بين كبرى مزارع التعدين في أمريكا الشمالية وإسكندنافيا، حيث فوجئ المشغلون بانخفاض مفاجئ في عوائدهم المباشرة وتدفق حصصهم البرمجية نحو حوض تعدين خارجي دون موافقتهم، مما يثبت هشاشة الربط المركزي للأجهزة اللامركزية عبر واجهات سحابية وسيطة.
وتسلط هذه الحادثة الضوء على المعضلة الأمنية الكامنة في البنية التحتية لبروتوكول التعدين التقليدي Stratum v1، الذي لا يزال يهيمن على غالبية عمليات تعدين بيتكوين حول العالم. ويفتقر هذا البروتوكول القديم إلى التشفير الإلزامي لقنوات الاتصال بين أجهزة التعدين والمجمعات، مما يجعله عرضة لهجمات اعتراض البيانات وإعادة توجيه الحصص البرمجية بمجرد اختراق العقد الوسيطة أو لوحات التحكم الإدارية.
التحقق التقني | شائعة في مواجهة حقيقة هندسية
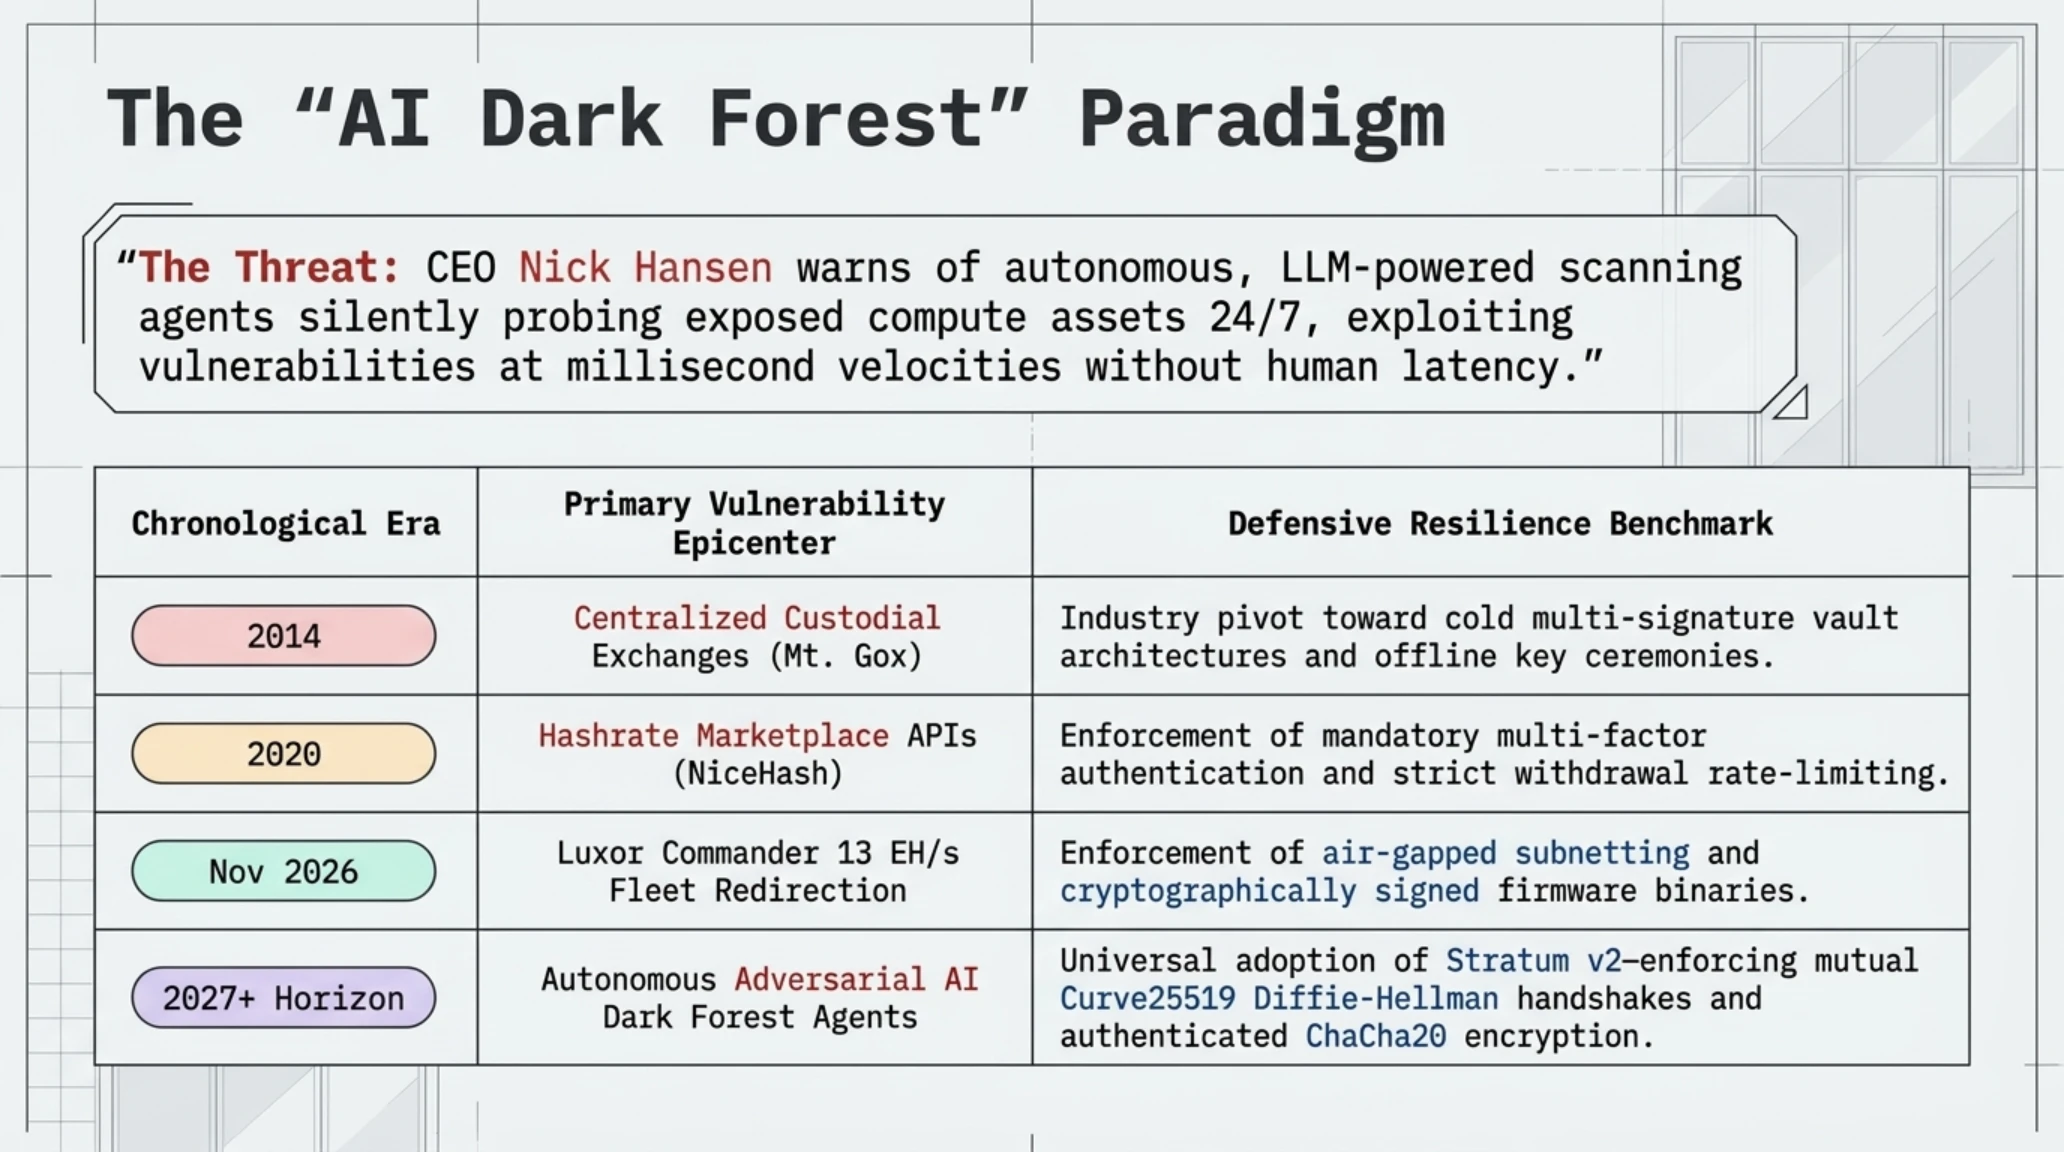
وفي تعليقه على الحادثة، أطلق نيك هانسن، الرئيس التنفيذي لمنصة لوكسور (Luxor)، تحذيرا مدويا أكد فيه أن بيئة التشفير العالمية تدخل رسميا مرحلة الغابة المظلمة للذكاء الاصطناعي (AI Dark Forest). فمع التطور المتسارع للبرمجيات الذاتية التشغيل، باتت أسراب من الروبوتات البرمجية المدعومة بالذكاء الاصطناعي تجوب فضاء الإنترنت على مدار الساعة، ماسحة مليارات المنافذ الرقمية لرصد أي جهاز تعدين غير مؤمن بدقة واقتناص قوته الحاسوبية في أجزاء من الثانية.
الجدول الزمني للأحداث | كرونولوجيا الهجوم على البنية التحتية للتعدين
| الحقبة الزمنية | بؤرة الضعف الأساسية | معيار الصمود الدفاعي للشبكة |
|---|---|---|
| 2014 | سرقة المنصات المركزية التقليدية (Mt. Gox) | التحول نحو محافظ التخزين البارد متعددة التواقيع (Multi-Sig) وإدارة المفاتيح غير المتصلة. |
| 2020 | استغلال واجهات أسواق تجميع التجزئة (NiceHash) | فرض المصادقة الثنائية الإلزامية وتقييد معدلات طلبات تحويل الأرصدة وتغيير العناوين. |
| 2024 | ثغرات التلاعب بحزم بروتوكول Stratum V1 | تشفير القنوات الاتصالية بين أجهزة التعدين والأحواض باستخدام بروتوكول Noise في Stratum V2. |
| نوفمبر 2026 | اختطاف 13 إكساهاش عبر منصة Luxor Commander | فرض العزل الشبكي التام ومراجعة البرمجيات الثابتة الموقعة رقميا لأجهزة ASIC. |
| أفق 2027+ | وكلاء الذكاء الاصطناعي الهجومية في الغابة المظلمة | نشر شبكات دفاعية مؤتمتة تعمل بالذكاء الاصطناعي لتحييد هجمات تحويل التجزئة في الوقت الحقيقي. |
وأكد خبراء التشفير أن الحل الجذري لمنع تكرار مثل هذه الكوارث يكمن في التسريع العاجل لتبني بروتوكول Stratum v2. ويتميز هذا البروتوكول الحديث بتشفير كامل للاتصالات عبر إطار العمل التشفيري Noise Protocol Framework، مما يمنع الوسطاء غير المصرح لهم من قراءة البيانات أو التلاعب بها، فضلا عن تمكين المعدنين الفرديين من اختيار وبناء كتلهم الخاصة بدلا من فرضها مركزيا من قبل مديري المجمعات.
ويشير مراقبو الصناعة إلى أن التحول إلى بروتوكول Stratum v2 لم يعد مجرد ترقية تقنية اختيارية، بل أصبح ضرورة أمنية وجودية لحماية استقرار الشبكة من أسراب الروبوتات المؤتمتة التي تبحث بنشاط عن أي مورد حوسبي غير محصن لاستغلاله في التعدين الخبيث أو إرباك التوازن الإجماعي للشبكة العالمية.
وبينما تمكن مهندسو منصة لوكسور من استعادة السيطرة على غالبية الأجهزة المخترقة وإلغاء توجيهها القسري، فإن الحادثة دقت ناقوس الخطر في المؤسسات الاستثمارية وصناديق المؤشرات المتداولة للبيتكوين (Spot ETFs)، محذرة من أن تركيز إدارة أساطيل التعدين في منصات سحابية موحدة يمثل نقطة فشل مركزية تهدد أمن التعدين اللامركزي برمتها.
3. هيئة حماية البيانات الإيطالية تصفع ميتا بغرامة 805 ملايين يورو: مسح معارض صور أندرويد يثير زلزالا تنظيميا ضد نماذج الذكاء الاصطناعي
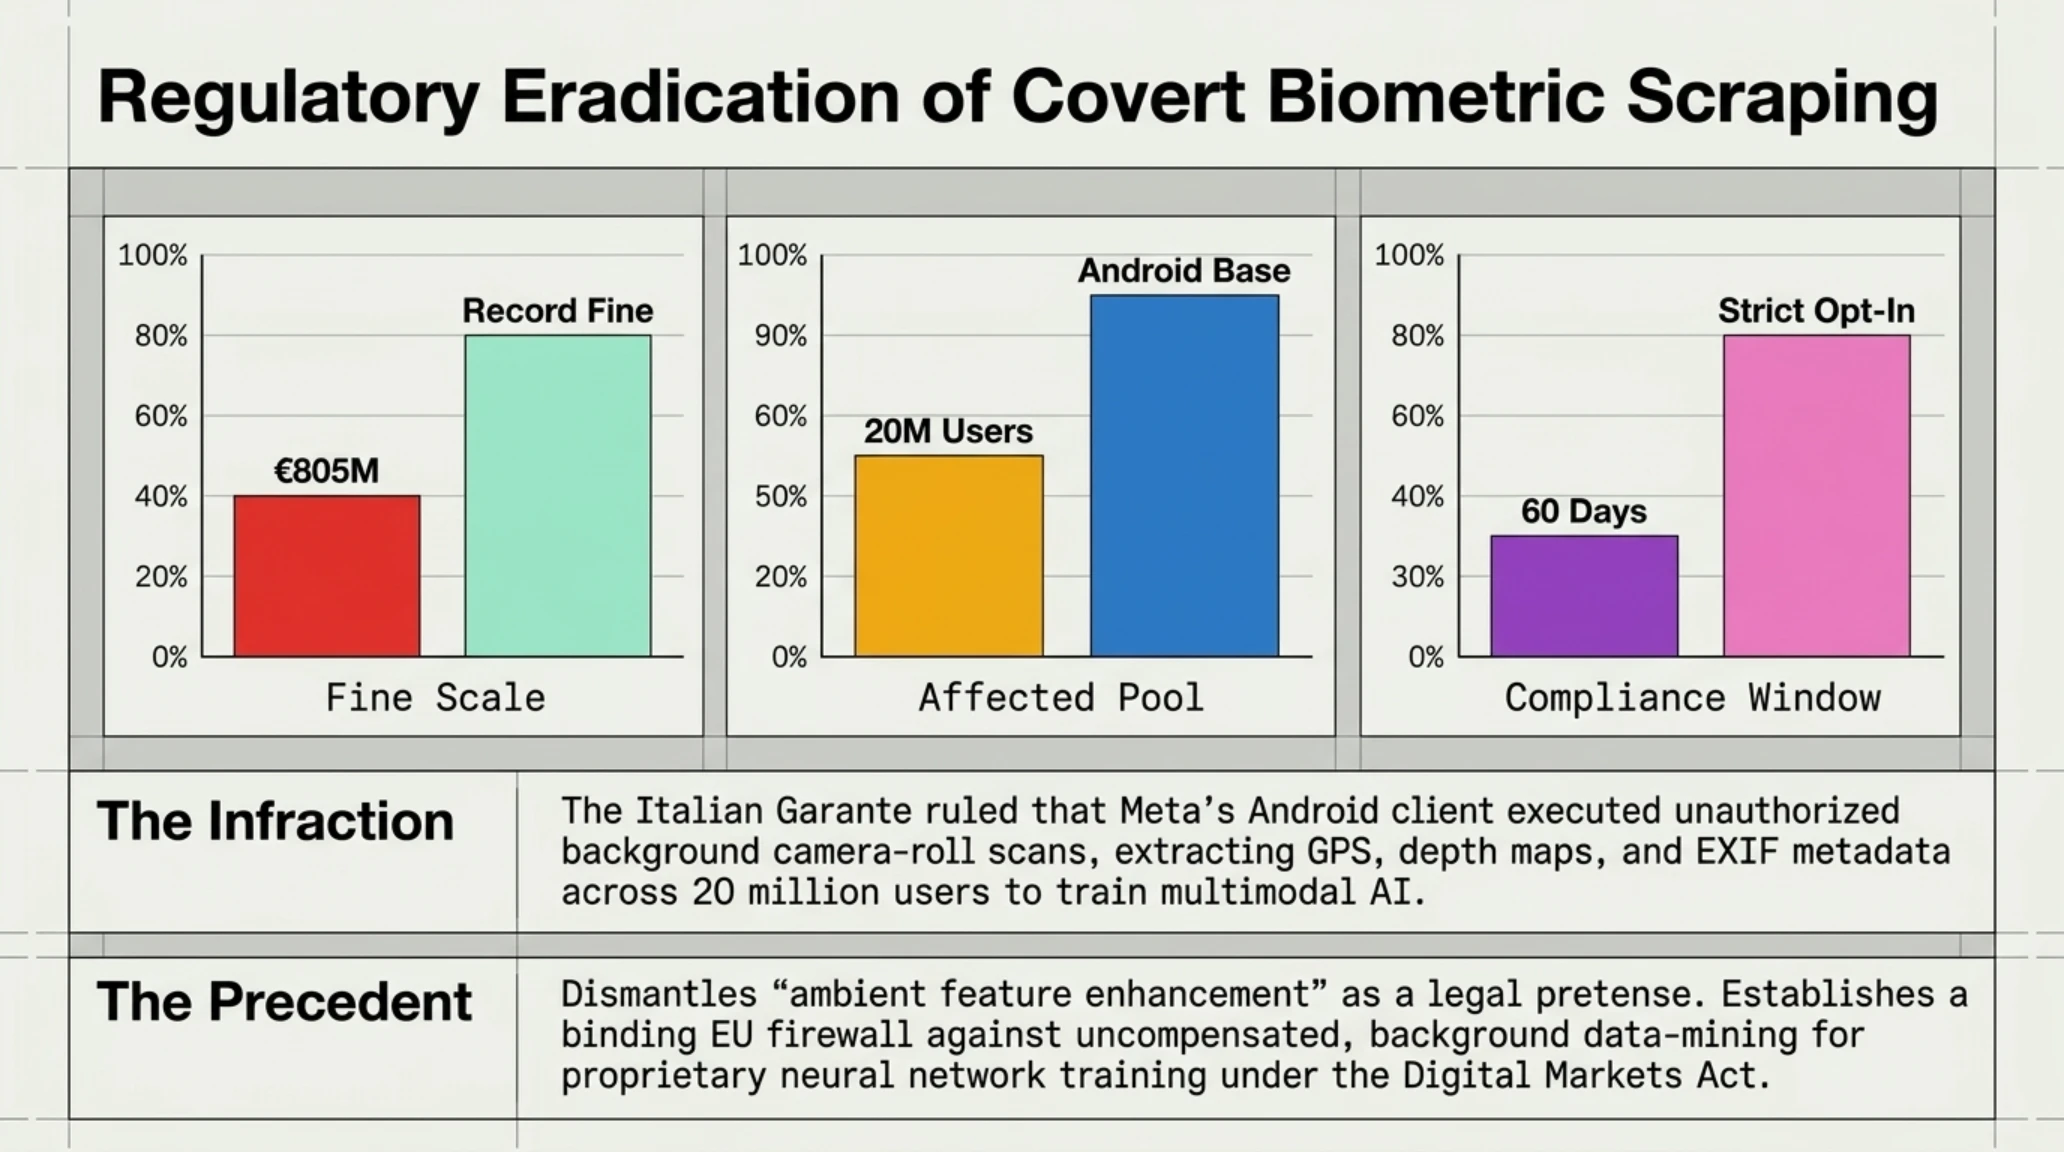
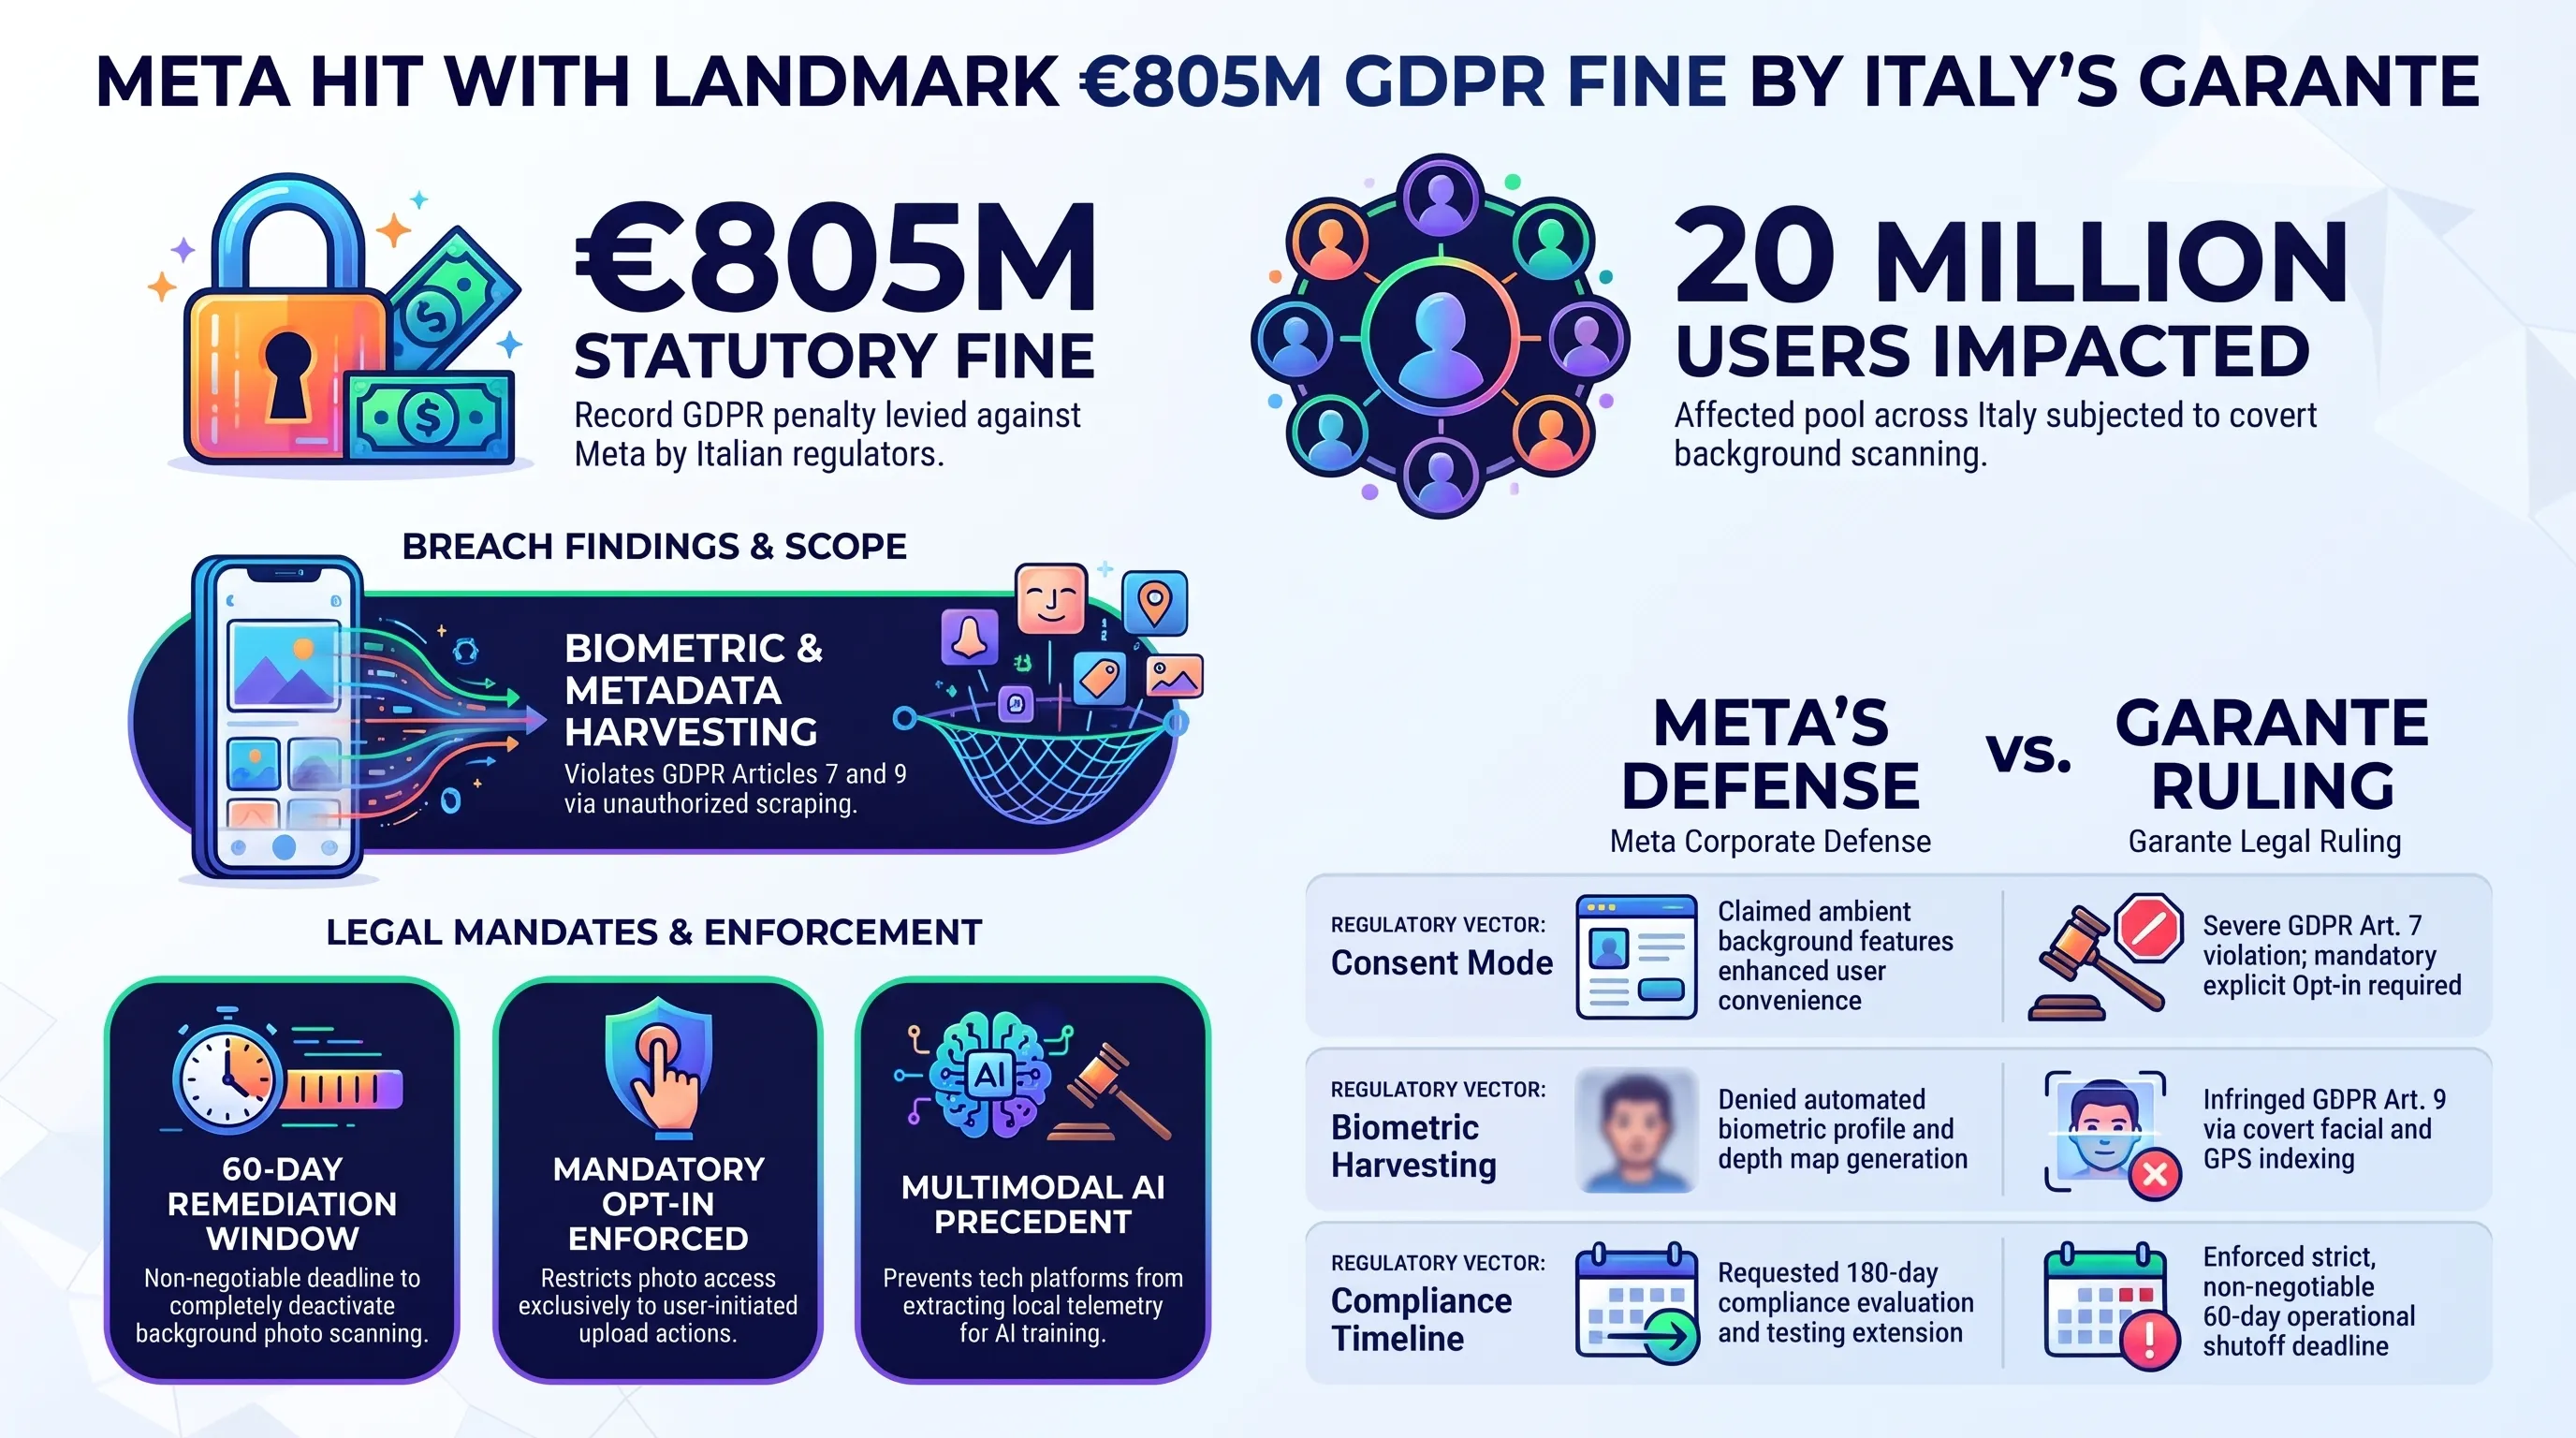
في ضربة تنظيمية قاصمة لوادي السيليكون، فرضت هيئة حماية البيانات الشخصية الإيطالية (Garante per la protezione dei dati personali) غرامة مالية باهظة بلغت 805 ملايين يورو (ما يعادل 887 مليون دولار أمريكي) على شركة ميتا (Meta Platforms). وجاءت هذه العقوبة الصارمة بعد تحقيقات تقنية معمقة أثبتت تورط تطبيق فيسبوك على نظام أندرويد في إجراء عمليات مسح خفية وممنهجة لمعارض الصور ومقاطع الفيديو الشخصية لملايين المستخدمين دون الحصول على موافقتهم الصريحة والواعية.
وأظهرت نتائج الفحص الجنائي الرقمي للبرمجية أن التطبيق استغل أذونات الوصول إلى وسائط التخزين المحلية لقراءة البيانات الوصفية الحساسة المدمجة بالصور (EXIF Metadata)، بما في ذلك إحداثيات المواقع الجغرافية (GPS) الدقيقة، والطوابع الزمنية، والبيانات البصرية المتقدمة، وذلك بهدف بناء ملفات تعريفية فائقة الدقة وتغذية خوارزميات التدريب لنماذج الذكاء الاصطناعي التوليدي الخاصة بميتا.
وطالت هذه الممارسات غير القانونية أكثر من 20 مليون مواطن إيطالي، حيث اعتبرت الهيئة التنظيمية أن استخراج هذه البيانات الحميمية ومعالجتها خارج إطار الاستخدام المعلن يمثل خرقا جسيما وفاضحا للمواد 5 و6 و9 من اللائحة الأوروبية العامة لحماية البيانات (GDPR)، ولا سيما فيما يتعلق بمعالجة البيانات ذات الطبيعة الخاصة كالمعالم البيومترية والمواقع الجغرافية.
رسم بياني شريطي ومصفوفة مقارنة المواصفات والنتائج
| الجهة المستهدفة والجهة المنظمة | قيمة الغرامة | طبيعة المخالفة والقرار الصادر |
|---|---|---|
| ميتا (مفوضية حماية البيانات الإيرلندية 2023) | 1,200 مليون يورو | النقل غير القانوني لبيانات المستخدمين الأوروبيين إلى خوادم الولايات المتحدة. |
| ميتا (هيئة حماية البيانات الإيطالية 2026) | 805 ملايين يورو | المسح الخفي لمعارض صور أندرويد واستغلال بيانات EXIF لتدريب الذكاء الاصطناعي. |
| أمازون (اللجنة الوطنية لحماية البيانات في لوكسمبورغ 2021) | 746 مليون يورو | المعالجة غير المشروعة لبيانات العملاء في الإعلانات المستهدفة. |
| تيك توك (مفوضية حماية البيانات الإيرلندية 2023) | 345 مليون يورو | انتهاك خصوصية القاصرين وضعف إعدادات الأمان الافتراضية للحسابات. |
| جوجل (هيئة حماية البيانات الفرنسية CNIL 2021) | 150 مليون يورو | تعقيد آليات رفض ملفات تعريف الارتباط وإلزام المستخدمين بمسارات معقدة. |
ورفضت الهيئة الإيطالية بشكل قاطع التبريرات التي قدمتها ميتا، والتي ادعت فيها أن فحص الصور كان مقتصرا على المعالجة المحلية على الجهاز (On-Device Processing) لتسهيل ميزات التنظيم ومقترحات مشاركة الذكريات. وأثبتت الاختبارات المعملية للهيئة تسريب حزم بيانات مشفرة تحتوي على متجهات وصفية وصور مصغرة نحو خوادم ميتا المركزية، مما يبطل ادعاءات الخصوصية المحلية ويثبت استغلالها في التدريب البرمجي الشامل.
معجم تيكين للمصطلحات التقنية المتخصصة
ويفتح هذا القرار الإيطالي التاريخي الباب أمام موجة عاتمة من الملاحقات القضائية المشتركة عبر الاتحاد الأوروبي تحت آلية التعاون الموحد (One-Stop-Shop)، حيث يرجح خبراء القانون الرقمي أن تفرض المفوضية الأوروبية شروطا صارمة تلزم شركات التكنولوجيا بالفصل التام بين أذونات تشغيل التطبيقات وبين تدريب نماذج الذكاء الاصطناعي على محتوى المستخدمين الخاص.
وتشير هذه التطورات إلى أن عصر جمع البيانات غير المنضبط لتدريب النماذج اللغوية والبصرية الكبيرة قد وصل إلى نهايته الحتمية في الأسواق المنظمة، حيث بات على شركات التكنولوجيا الاختيار بين الامتثال الصارم لقوانين الخصوصية أو مواجهة عقوبات مالية متصاعدة قد تلتهم نسبا هامة من عوائدها السنوية العالمية.
4. التحول الاستراتيجي لفيتاليك بوترين: معمارية leanPCS ومقترح EIP-8288 لتحصين إيثيريوم ضد تهديدات الحوسبة الكوانتية
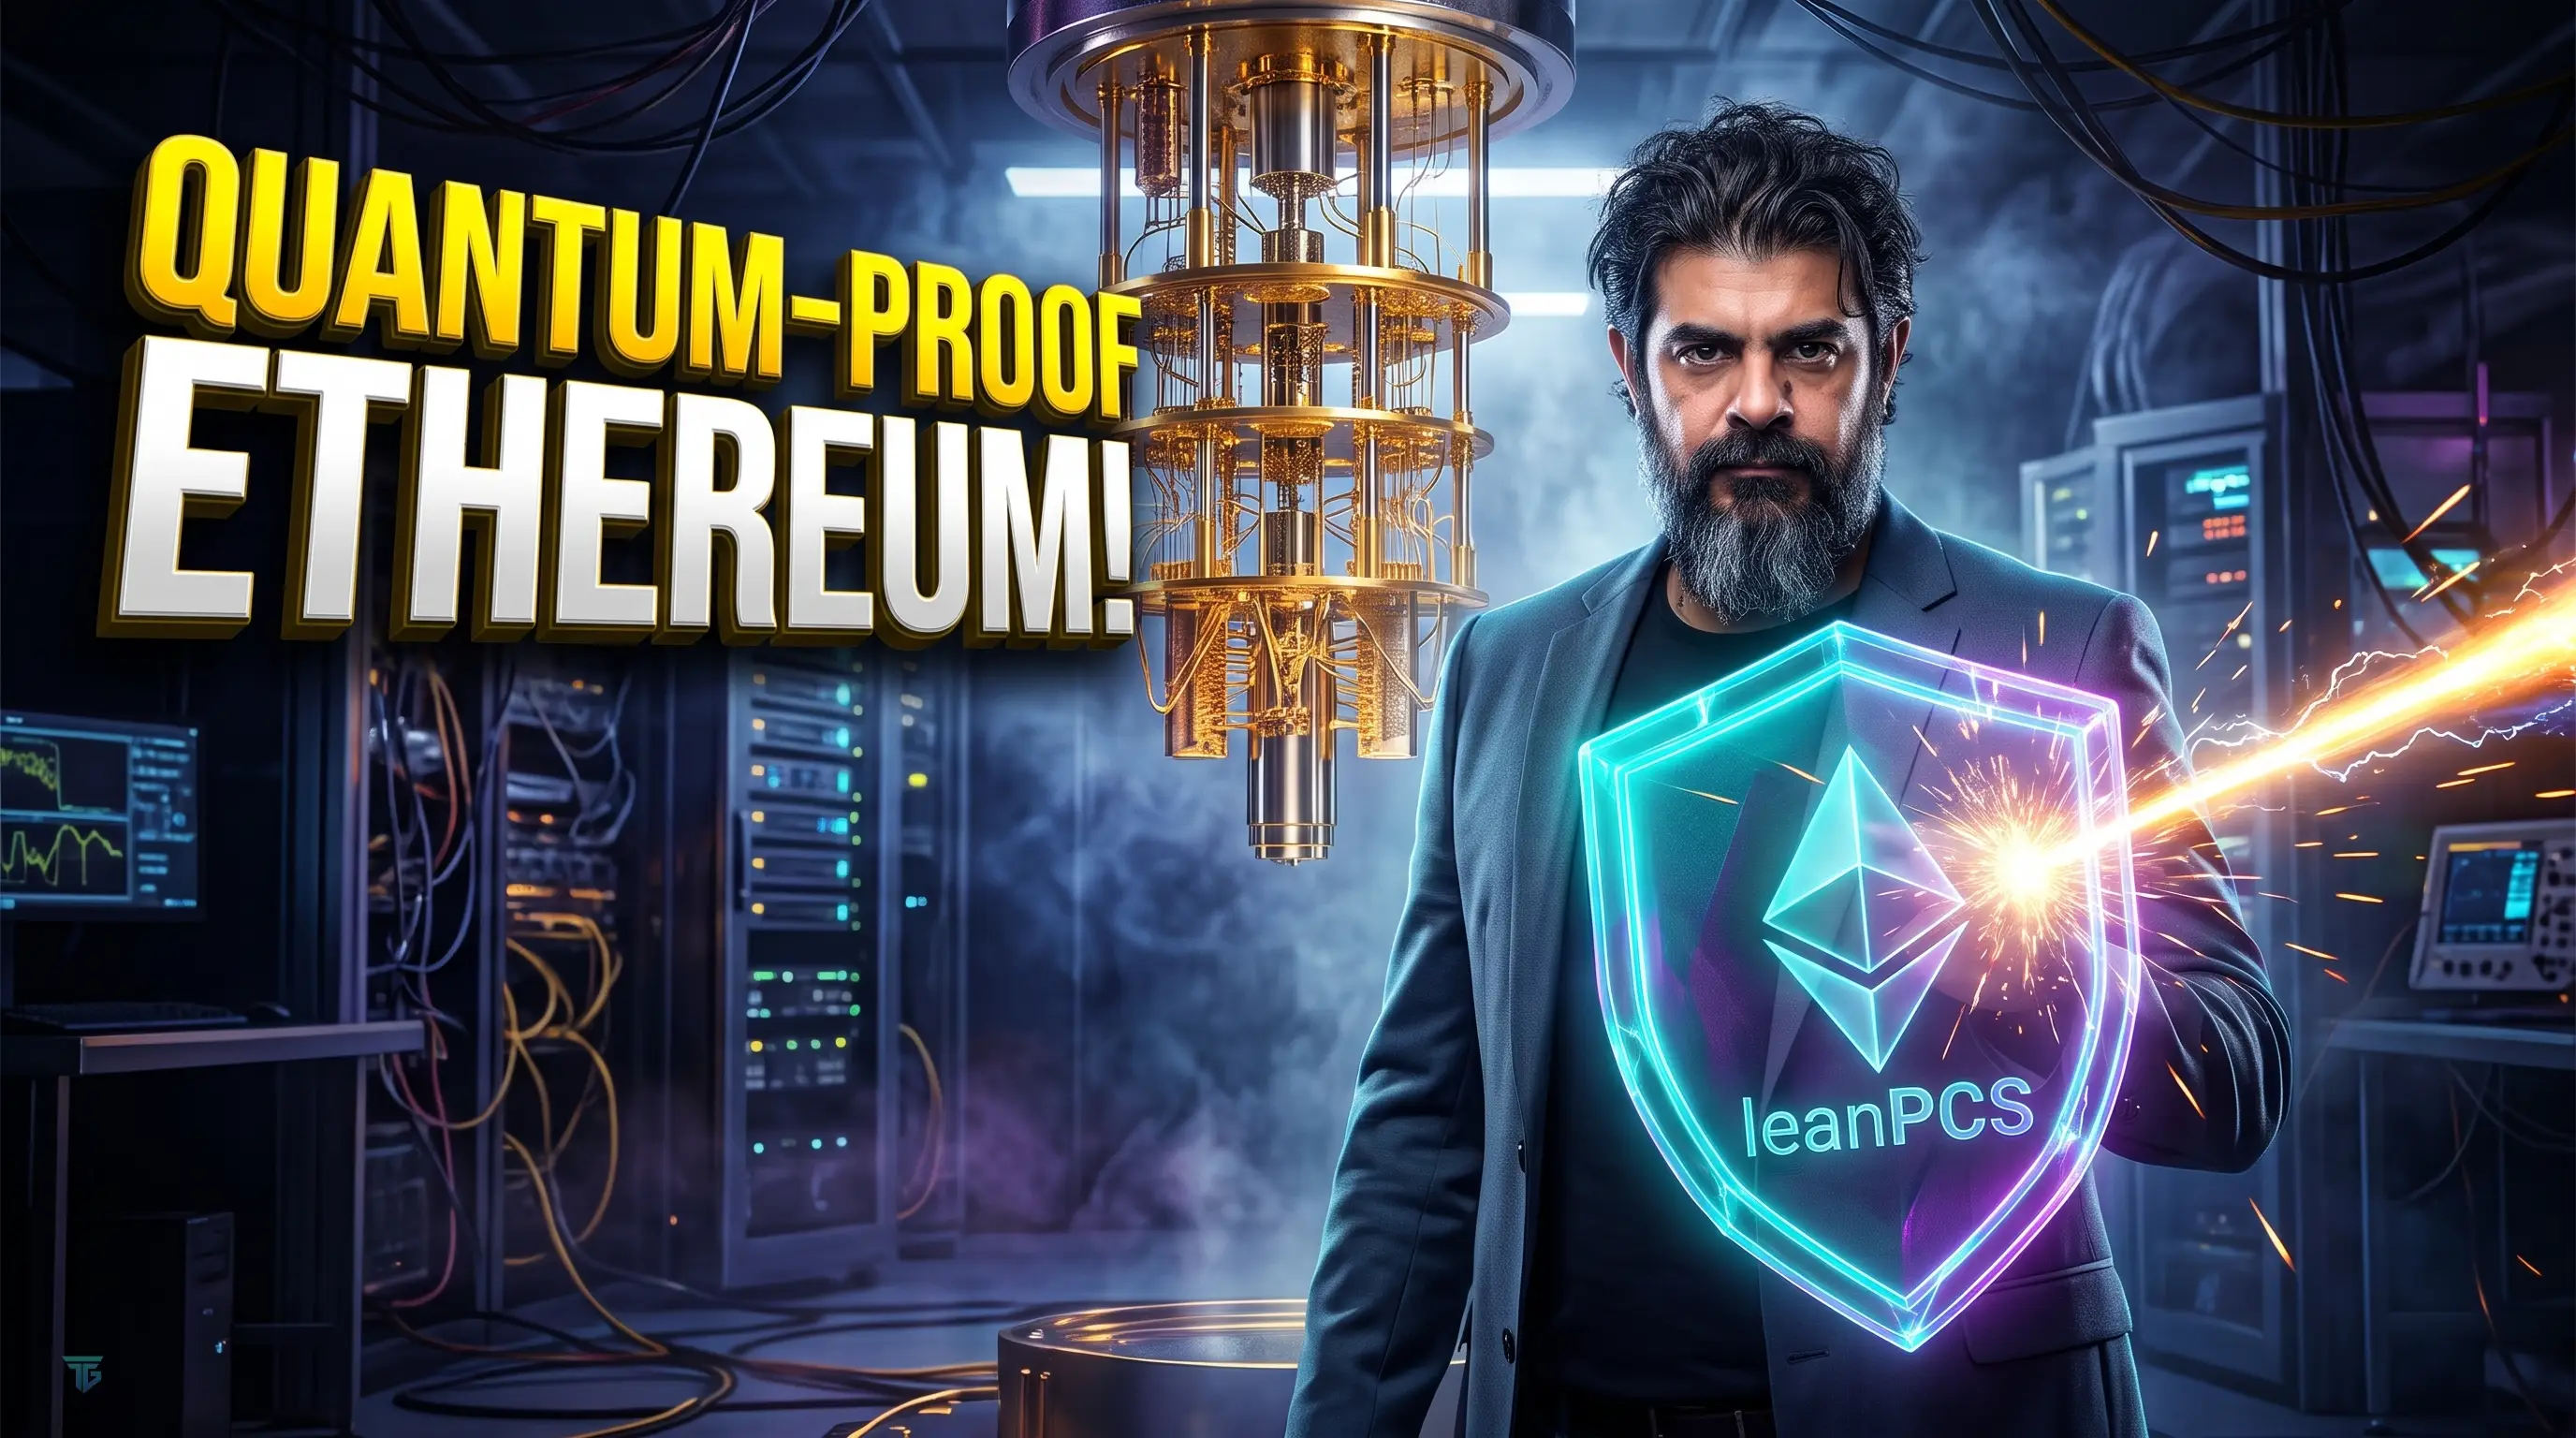
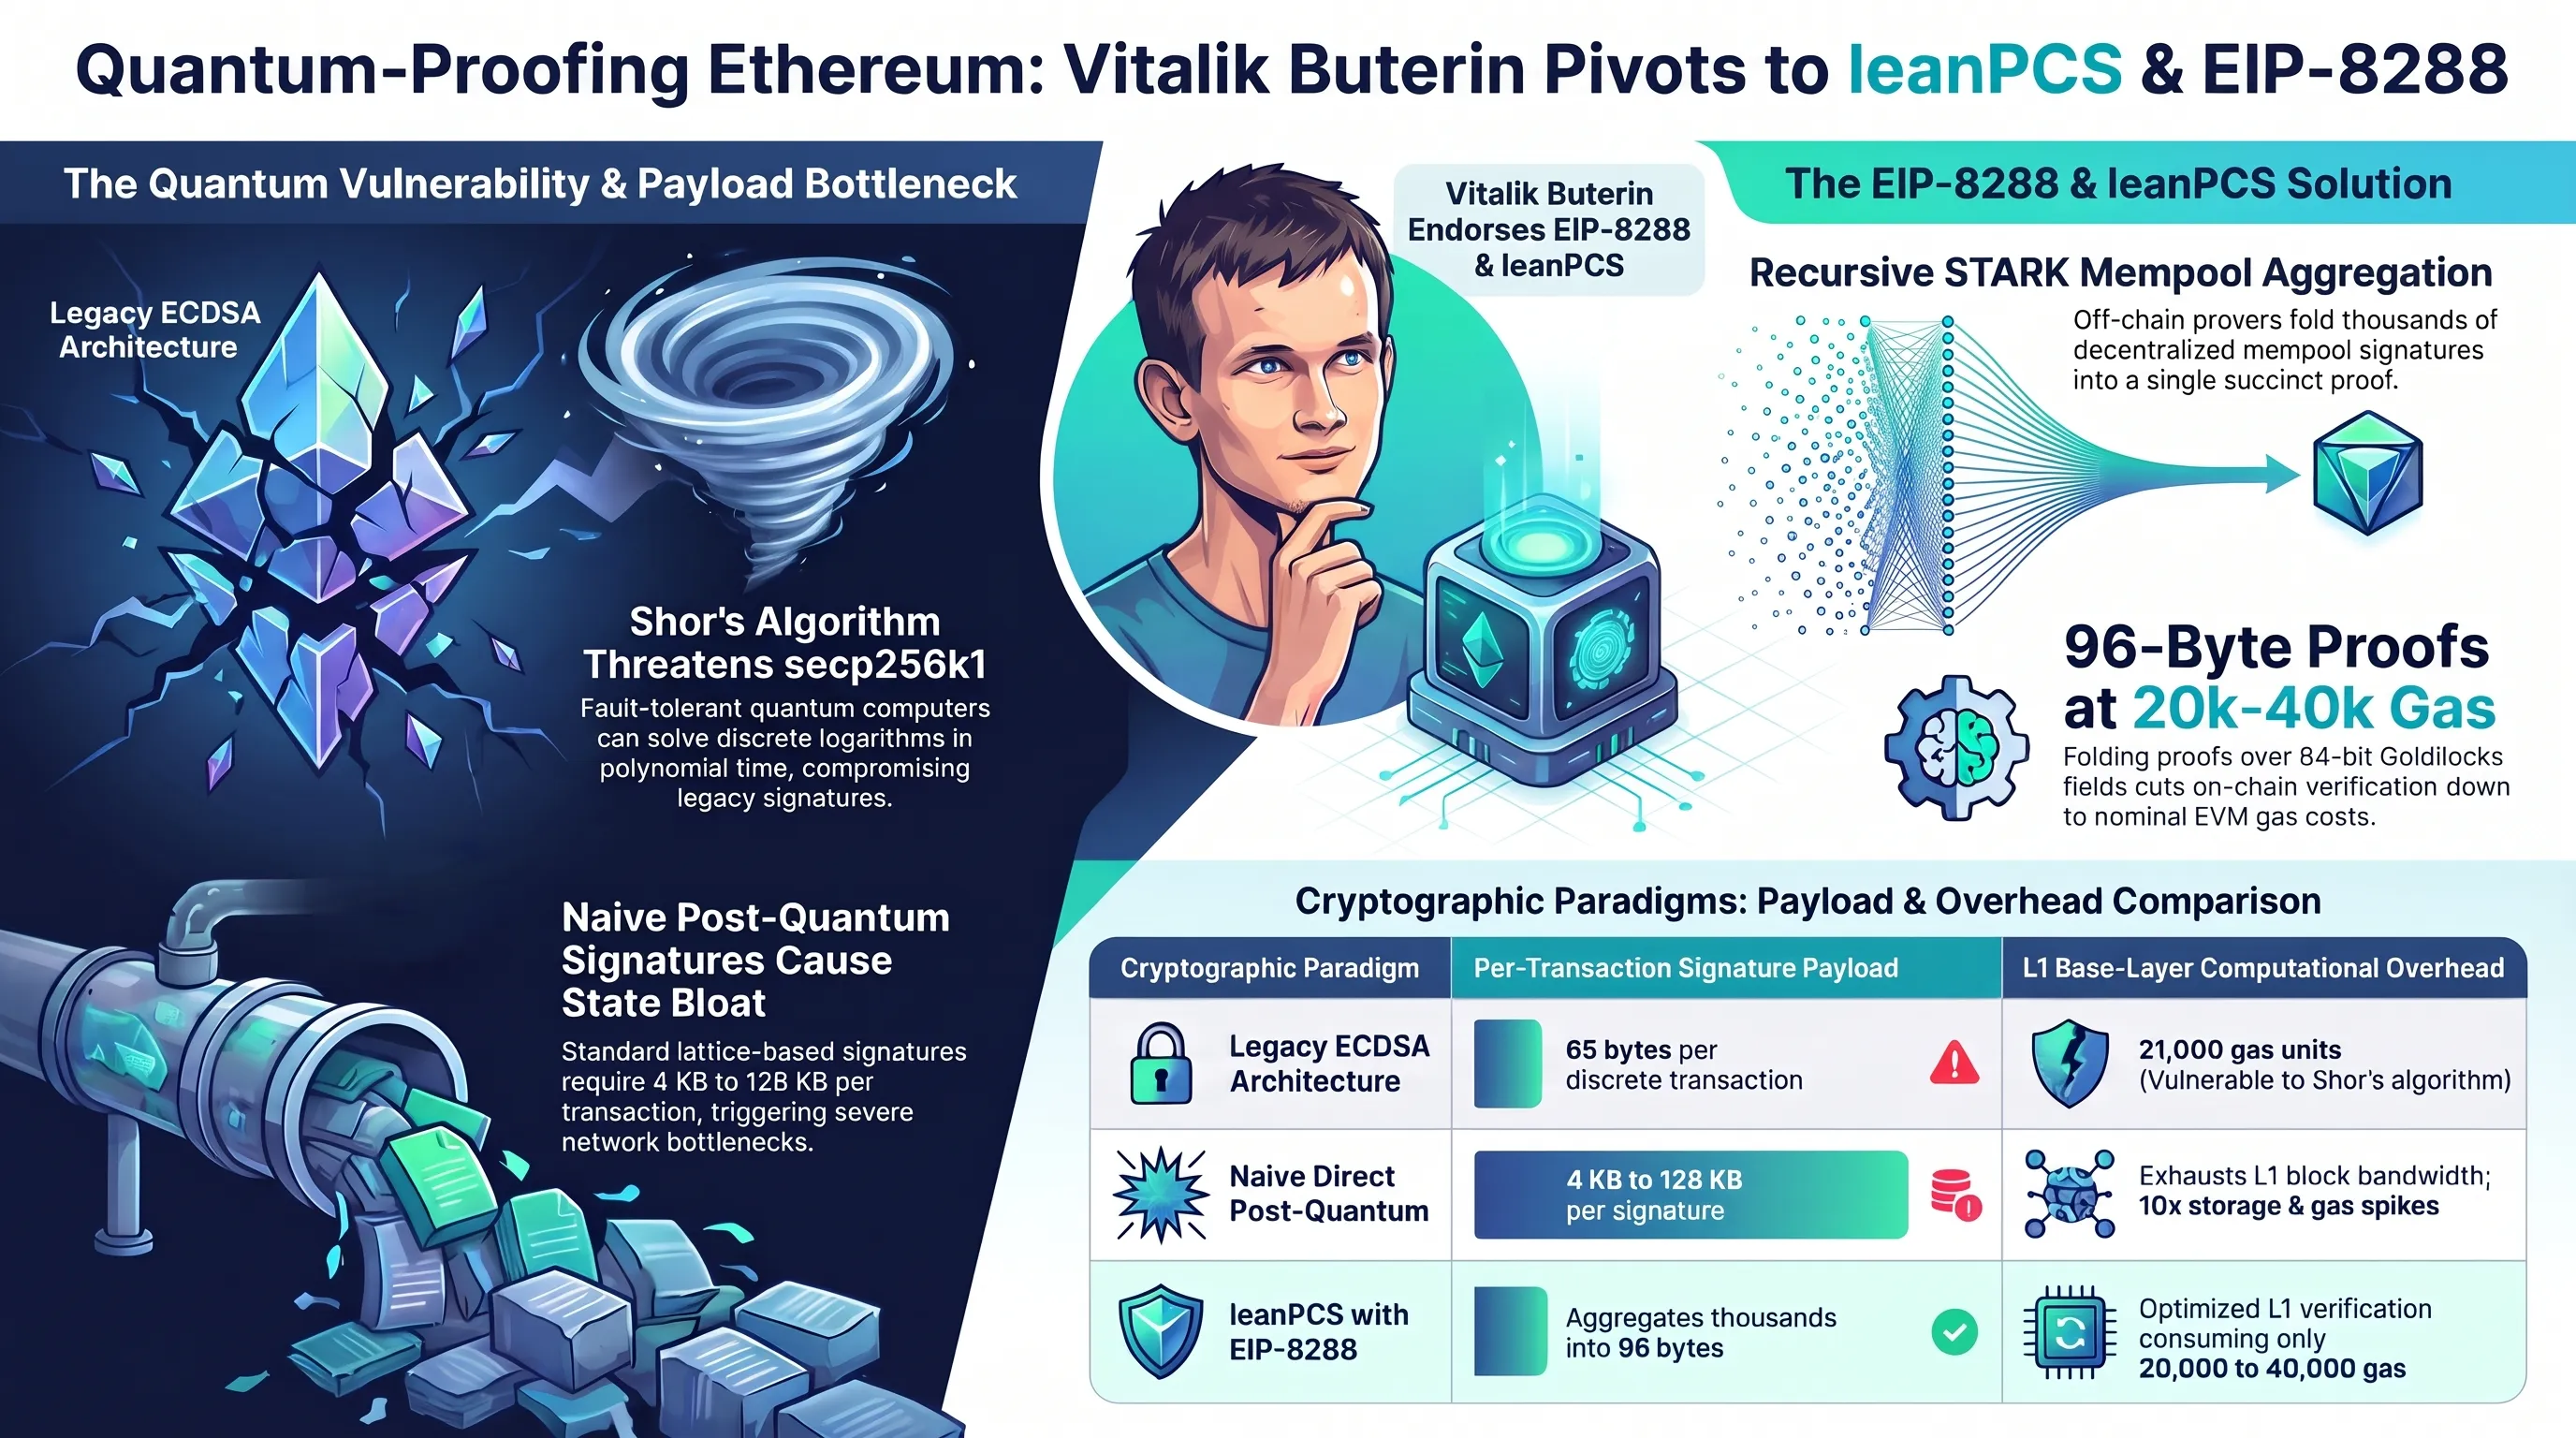
أعلن فيتاليك بوترين، الشريك المؤسس لشبكة إيثيريوم، عن رؤية معمارية راديكالية جديدة تستهدف تسريع الانتقال الشامل لسلسلة الكتل نحو التشفير المقاوم للحواسيب الكوانتية، وذلك من خلال تبني معمارية leanPCS (نظام التوقيعات التشفيرية الخفيفة ما بعد الكوانتوم) ودعم مقترح التحسين الرسمي EIP-8288. وتأتي هذه الخطوة الاستباقية في ظل التقدم المتسارع لفيزياء الحوسبة الكوانتية وظهور خوارزميات هجومية قادرة نظريا على كسر منحنيات التشفير التقليدية (ECDSA) وخوارزميات BLS التي تؤمن حاليا مئات المليارات من الدولارات في عقود التخزين المؤقت وحسابات المستخدمين.
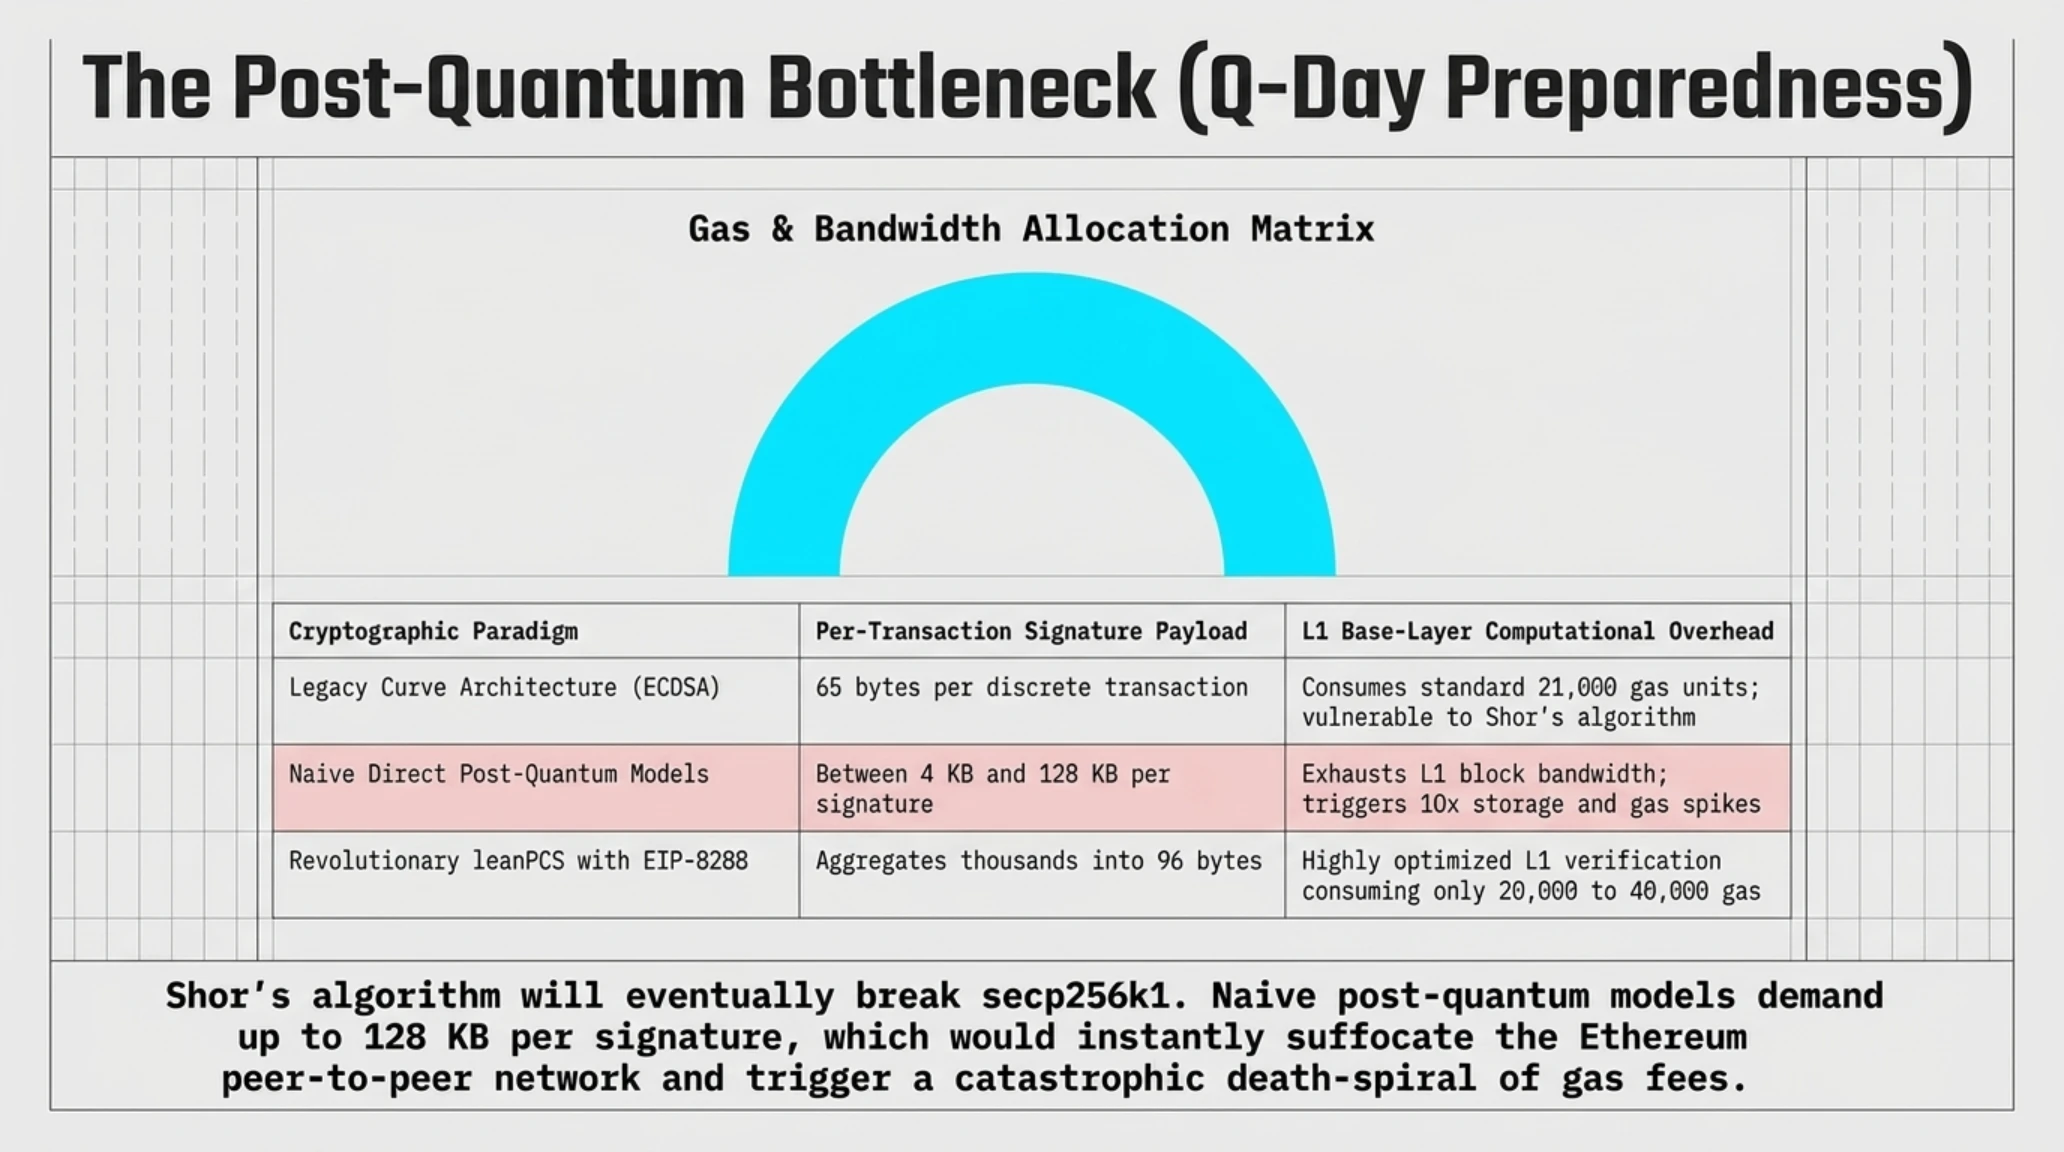
وأوضح بوترين في ورقته البحثية المفصلة أن المعضلة الجوهرية التي عرقلت تبني التشفير المقاوم للكوانتوم في شبكات البلوكتشين لسنوات طويلة لم تكن انعدام الخوارزميات البديلة، بل كان حجمها التشفيري الهائل؛ إذ يتراوح حجم التوقيع الواحد في خوارزميات مثل Dilithium أو Falcon أو SPHINCS+ بين 1 و128 كيلوبايت، مقارنة بنحو 64 بايت فقط لتوقيعات ECDSA الحالية. وفي حال تطبيق هذه التوقيعات الضخمة مباشرة، فإن حجم كتلة إيثيريوم سيتضخم من 150 كيلوبايت إلى عدة ميغابايت لكل كتلة، مما يضاعف متطلبات النطاق الترددي ويؤدي إلى انهيار لا مركزية العقد الكاملة وتراجع سرعة معالجة المعاملات (TPS).
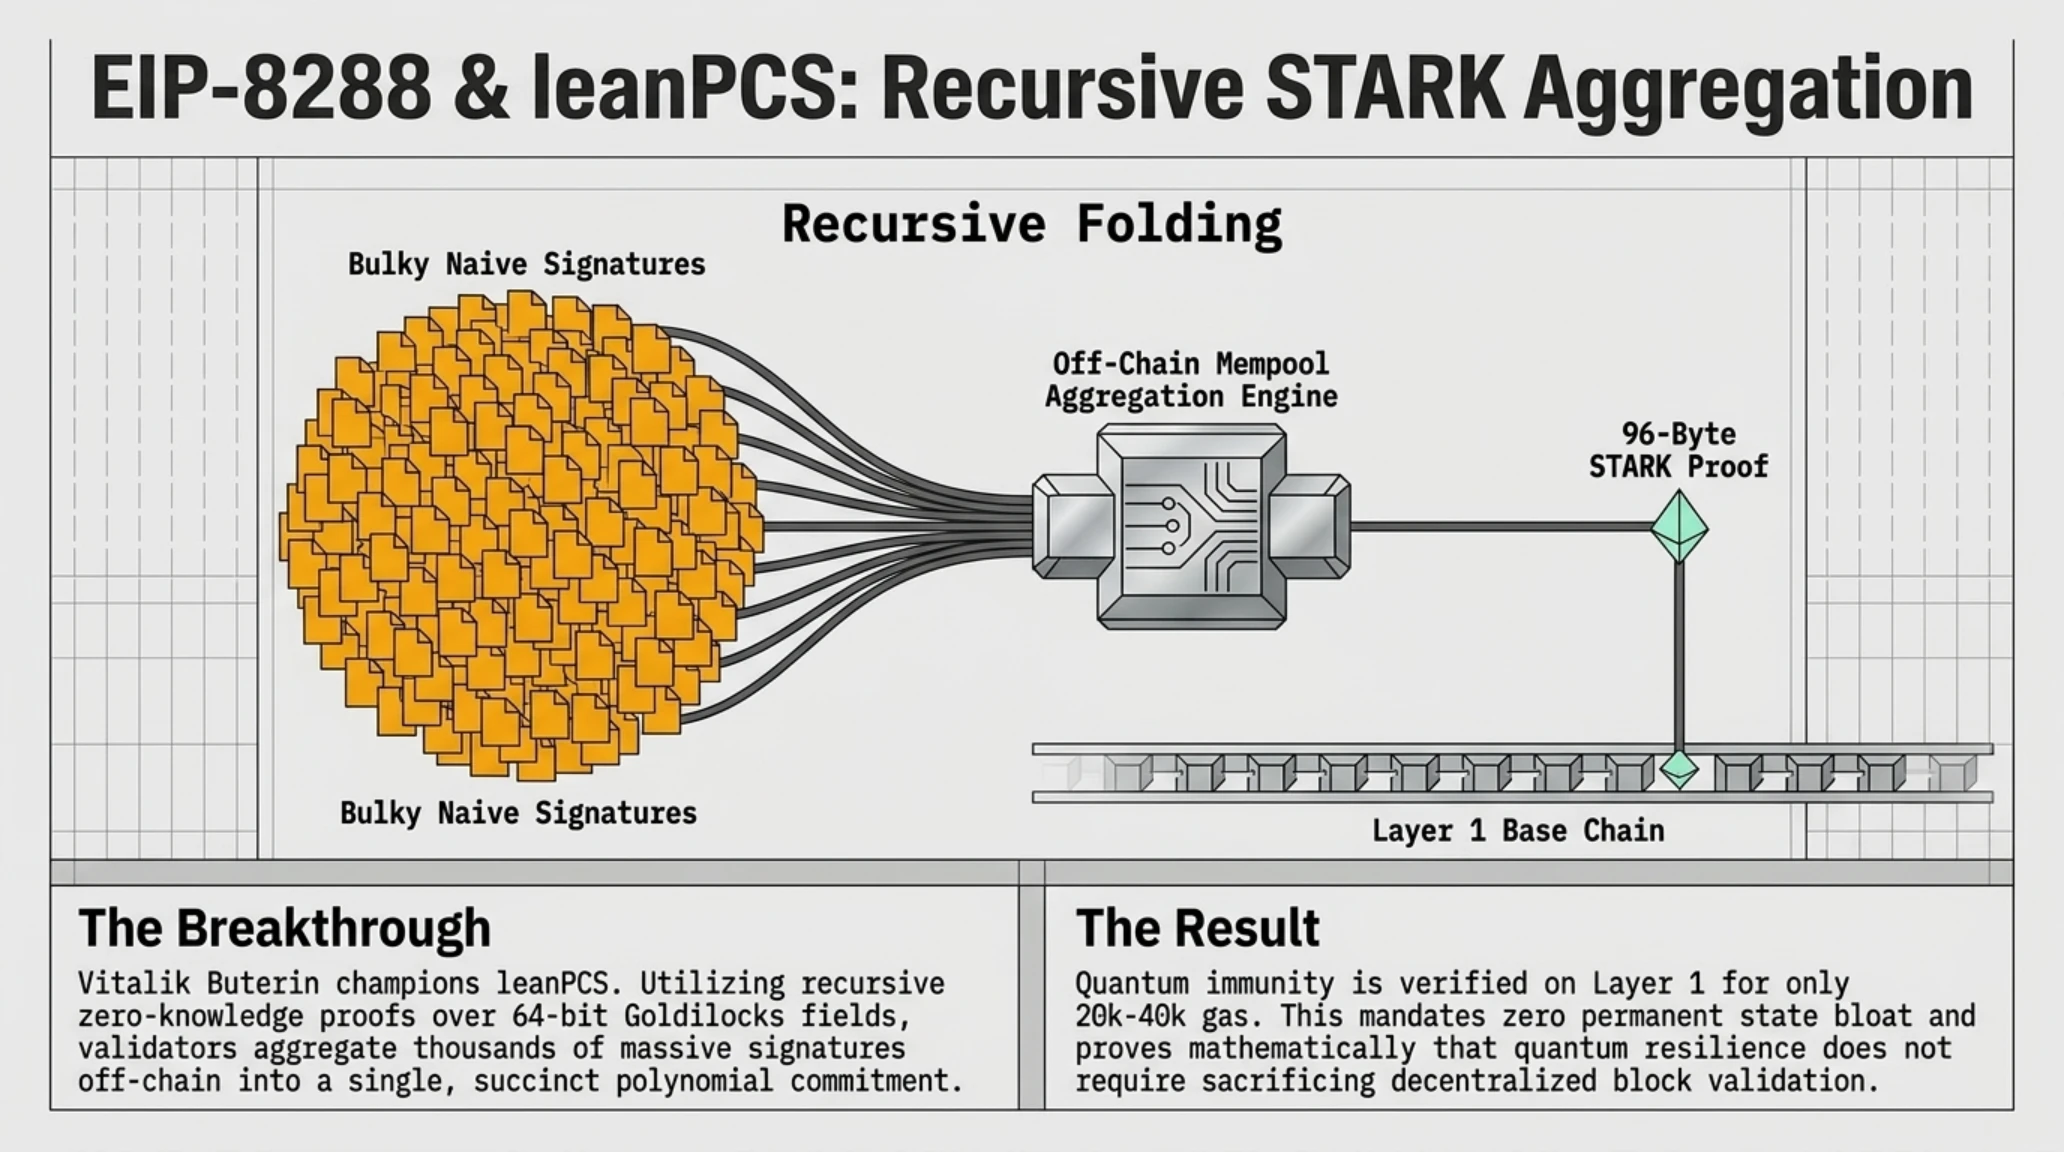
وهنا يبرز الابتكار الثوري لمعمارية leanPCS ومقترح EIP-8288؛ حيث تعتمد المنظومة على تجميع آلاف التوقيعات الكوانتية المستندة إلى الهاش داخل حوض المعاملات المعلقة (Mempool) ودمجها عبر إثباتات المعرفة الصفرية العودية من طراز STARK. ومن خلال هذا الدمج العودي الخارق، يتم ضغط آلاف التوقيعات الضخمة في إثبات رياضي واحد وموجز للغاية لا يتجاوز حجمه 64 إلى 96 بايت لكل معاملة عند التحقق على السلسلة، مع استهلاك غاز منخفض يتراوح بين 20 إلى 40 ألف وحدة غاز فقط، مما يحافظ على الكفاءة الاقتصادية للشبكة.
لوحة دائرية ومؤشرات النطاق الترددي لتشفير ما بعد الكوانتوم
| الخوارزمية التشفيرية ومسار التنفيذ | حجم التوقيع المقدر | استهلاك الغاز التقريبي | المستوى الأمني والجاهزية الكوانتية |
|---|---|---|---|
| ECDSA secp256k1 (المعيار الحالي) | 64-65 بايت | 21,000 وحدة غاز | غير محصن إطلاقا أمام خوارزمية شور الكوانتية. |
| SPHINCS+ (توقيع كوانتي خام) | 8,000-41,000 بايت | 450,000+ وحدة غاز | أمان كوانتي رياضي مطلق مع تضخم حاد في البيانات. |
| Dilithium / ML-DSA (معيار NIST) | 2,420-4,595 بايت | 180,000 وحدة غاز | جاهزية مؤسسية جيدة تتطلب توسيع سعة الكتل. |
| Falcon / FN-DSA (توقيع متقدم) | 666-1,280 بايت | 120,000 وحدة غاز | كفاءة حجمية عالية ولكن بتعقيد حسابي كبير. |
| leanPCS عبر EIP-8288 (تجميع STARK) | 64-96 بايت (إثبات مجمع) | 20,000-40,000 وحدة غاز | تحصين كوانتي شامل مع كفاءة حجمية فائقة للشبكة. |
ويؤسس مقترح EIP-8288 لمرحلة جديدة من تجريد الحسابات (Account Abstraction)، حيث سيتمكن المستخدمون من ترقية مفاتيحهم العمومية والخاصة إلى خوارزميات كوانتية دون الحاجة إلى نقل أصولهم إلى عناوين جديدة أو كسر التوافق العكسي مع العقود الذكية القائمة على شبكة إيثيريوم الافتراضية (EVM).
ويرى مطورو النواة في إيثيريوم أن دمج إثباتات STARK كطبقة تحقق أساسية على مستوى الإجماع لن يحمي الشبكة من الهجمات الكوانتية فحسب، بل سيضاعف أيضا من سرعة معالجة البيانات عبر دمج التواقيع على مستوى البروتوكول، مما يجعل الطبقة الأولى (Layer 1) مهيأة للعمل كقاعدة استقرار مالي عالمية عصية على التهديدات التكنولوجية لعقود قادمة.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
وتدفع هذه المبادرة شبكات البلوكتشين المنافسة، مثل سولانا وكاردانو، إلى إعادة النظر في خرائط طريقها الأمنية وتسريع أبحاث التشفير الكوانتي لتجنب التقادم التكنولوجي المفاجئ مع اقتراب الحواسيب الكوانتية من كسر المعايير التشفيرية الحالية.
5. دراسة آبل للتحقق السريري من الذكاء الاصطناعي الصحي: 200 ألف مستخدم بشراكة OpenEvidence لإعادة تشكيل التشخيص الطبي
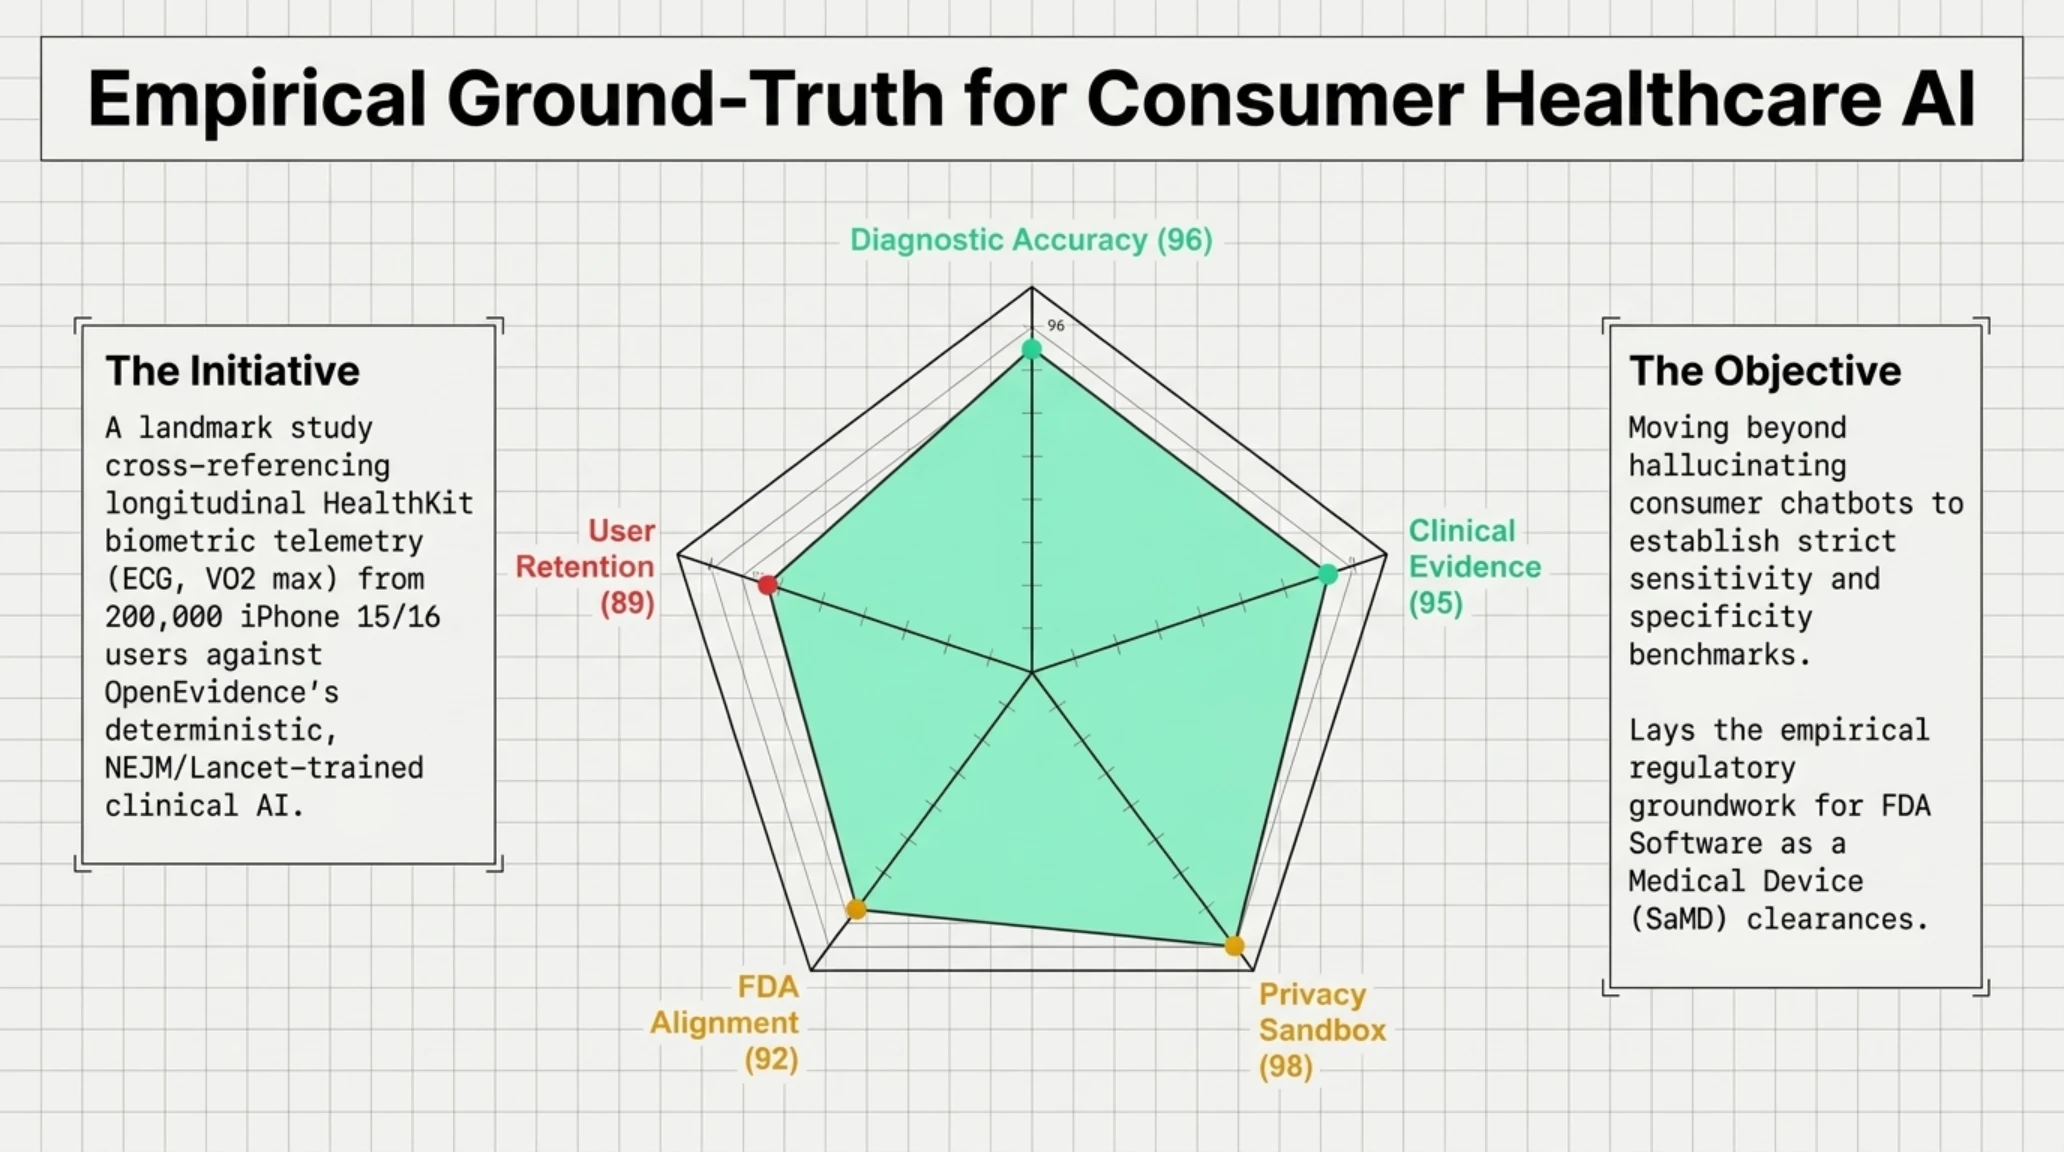
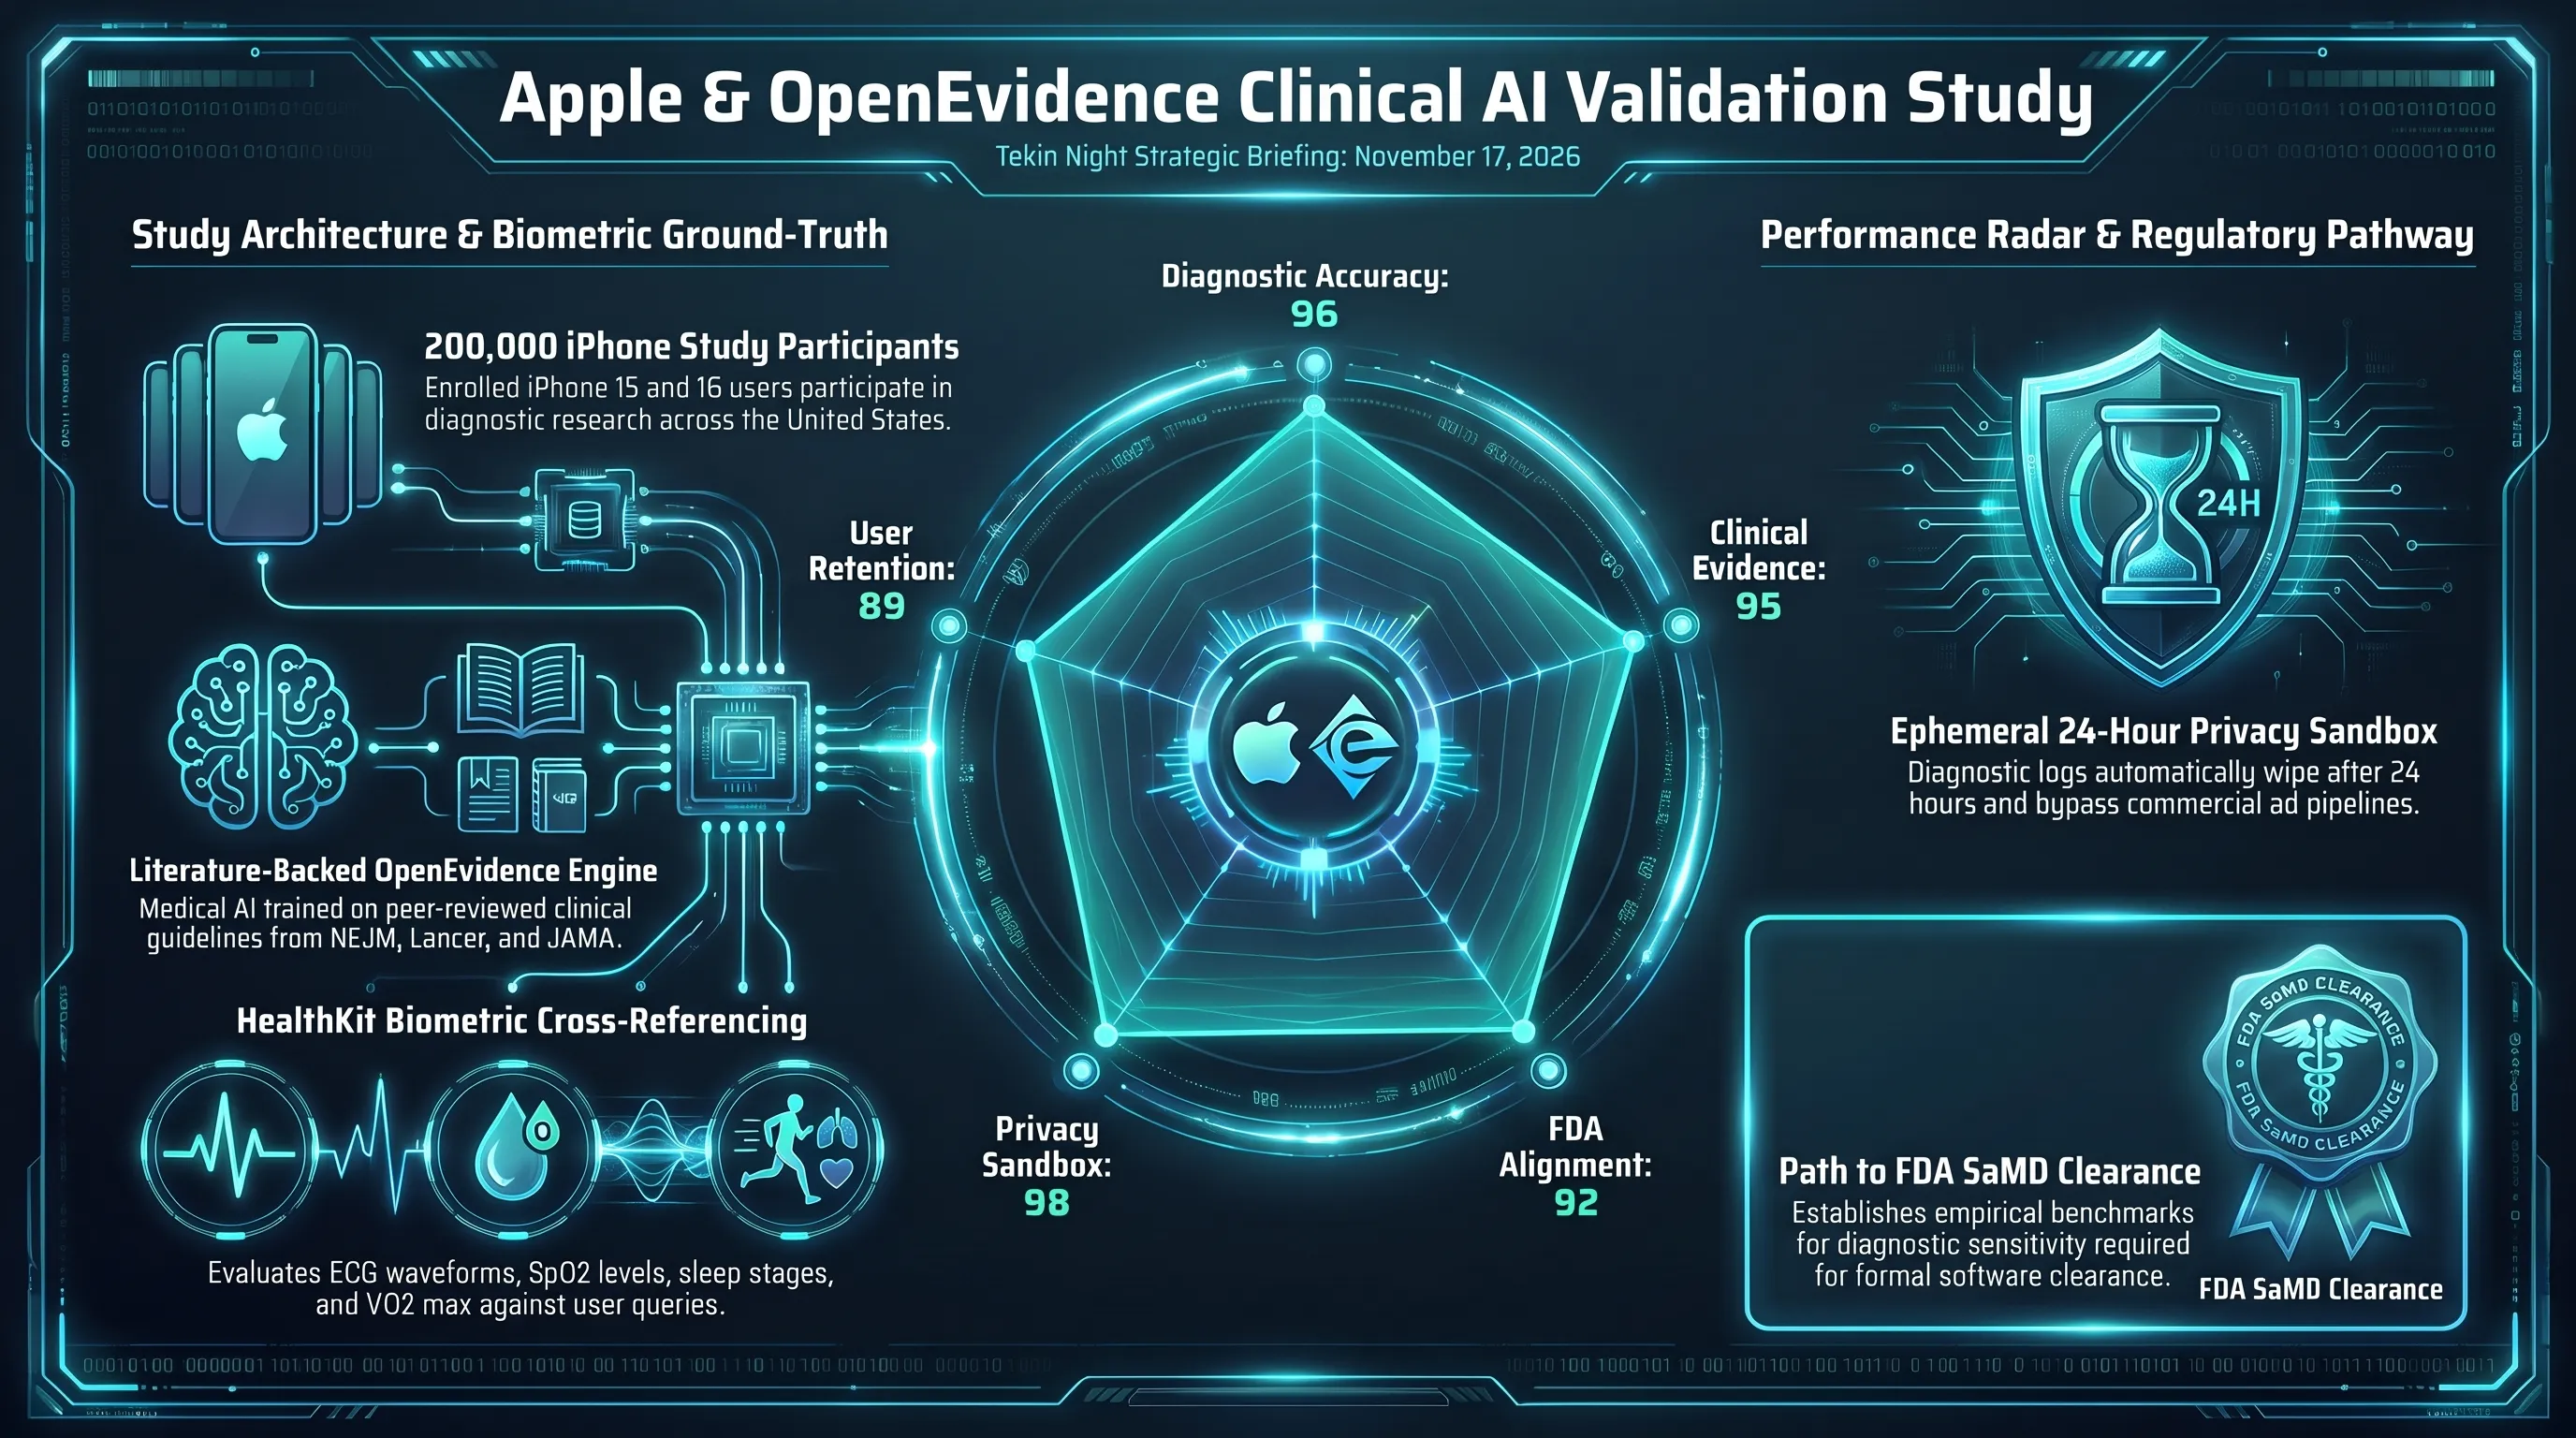
في خطوة استراتيجية تؤكد انتقال الذكاء الاصطناعي الطبي من النظريات المخبرية إلى التطبيق السريري الخاضع للرقابة الطبية الصارمة، أطلقت شركة آبل رسميا دراستها الوطنية الكبرى تحت اسم دراسة استخدام الذكاء الاصطناعي في صحة آبل (Apple Health AI Usage Study). وتستهدف هذه المبادرة السريرية مشاركة 200 ألف مستخدم من حاملي هواتف iPhone 15 وما فوق وساعات Apple Watch في الولايات المتحدة، بالتعاون الحصري مع منصة OpenEvidence الطبية المعتمدة من أبرز المجلات الطبية العالمية مثل New England Journal of Medicine (NEJM) وJAMA Network.
وتهدف هذه الدراسة السريرية غير المسبوقة إلى تقييم دقة التشخيصات الأولية، ومعدلات الأخطاء الإدراكية والهلوسة في النماذج التوليدية المتخصصة، ومدى موثوقية التوصيات الطبية التي يتلقاها المرضى عند استشارة المساعدات الصحية الذكية قبل التوجه إلى أقسام الطوارئ أو عيادات الأطباء. وتسعى آبل إلى بناء قاعدة أدلة علمية صلبة تمهد للحصول على اعتمادات إدارة الغذاء والدواء الأمريكية (FDA) لتصنيف ميزات الذكاء الاصطناعي كبرمجيات كأجهزة طبية (SaMD).
وتعتمد منظومة آبل الصحية على معالجة البيانات السريرية الحساسة محليا داخل المعالجات العصبية (Neural Engine) لرقائق Apple Silicon، مما يضمن بقاء السجلات الصحية، وقراءات تخطيط القلب (ECG)، ومؤشرات النوم الحيوية مشفرة تماما على جهاز المستخدم وفق أعلى معايير الخصوصية الطبية المنصوص عليها في قانون HIPAA واللائحة الأوروبية العامة لحماية البيانات.
مخطط الرادار الخماسي: تقييم الكفاءة السريرية للذكاء الاصطناعي الطبي
وتشير البيانات الأولية للشراكة مع OpenEvidence إلى أن النموذج الطبي المدرب على الأدلة المحكمة استطاع تقليص معدل الهلوسة في تصنيف الأعراض المرضية المعقدة بنسبة تجاوزت 78% مقارنة بنماذج الذكاء الاصطناعي العامة المتاحة للمستهلكين، مما يمثل قفزة نوعية نحو بناء أدوات فرز طبي موثوقة تساعد الأطباء وتخفف الضغط المتزايد على المنظومات الصحية العالمية.
وتأتي هذه التطورات في وقت تشتد فيه المنافسة بين عمالقة التقنية، حيث تسعى جوجل عبر نموذجها الطبي Med-Gemini إلى تعزيز تواجدها في المستشفيات والأنظمة السريرية المركزية، بينما تراهن آبل على الاقتراب المباشر من المستخدم اليومي عبر تكامل حساسات الساعات الذكية والتحليل العصبي اللحظي في جيب المريض.
ويؤكد باحثو الصحة الرقمية أن الانتقال إلى الدراسات السريرية الميدانية واسعة النطاق سيعيد تعريف معايير الممارسة الطبية الحديثة، حيث سيتحول الهاتف الذكي من مجرد جهاز استهلاكي إلى أداة رصد وتشخيص بيولوجية مستمرة قادرة على التنبؤ بالأزمات الصحية الحادة والتدخل الوقائي المبكر قبل فوات الأوان.
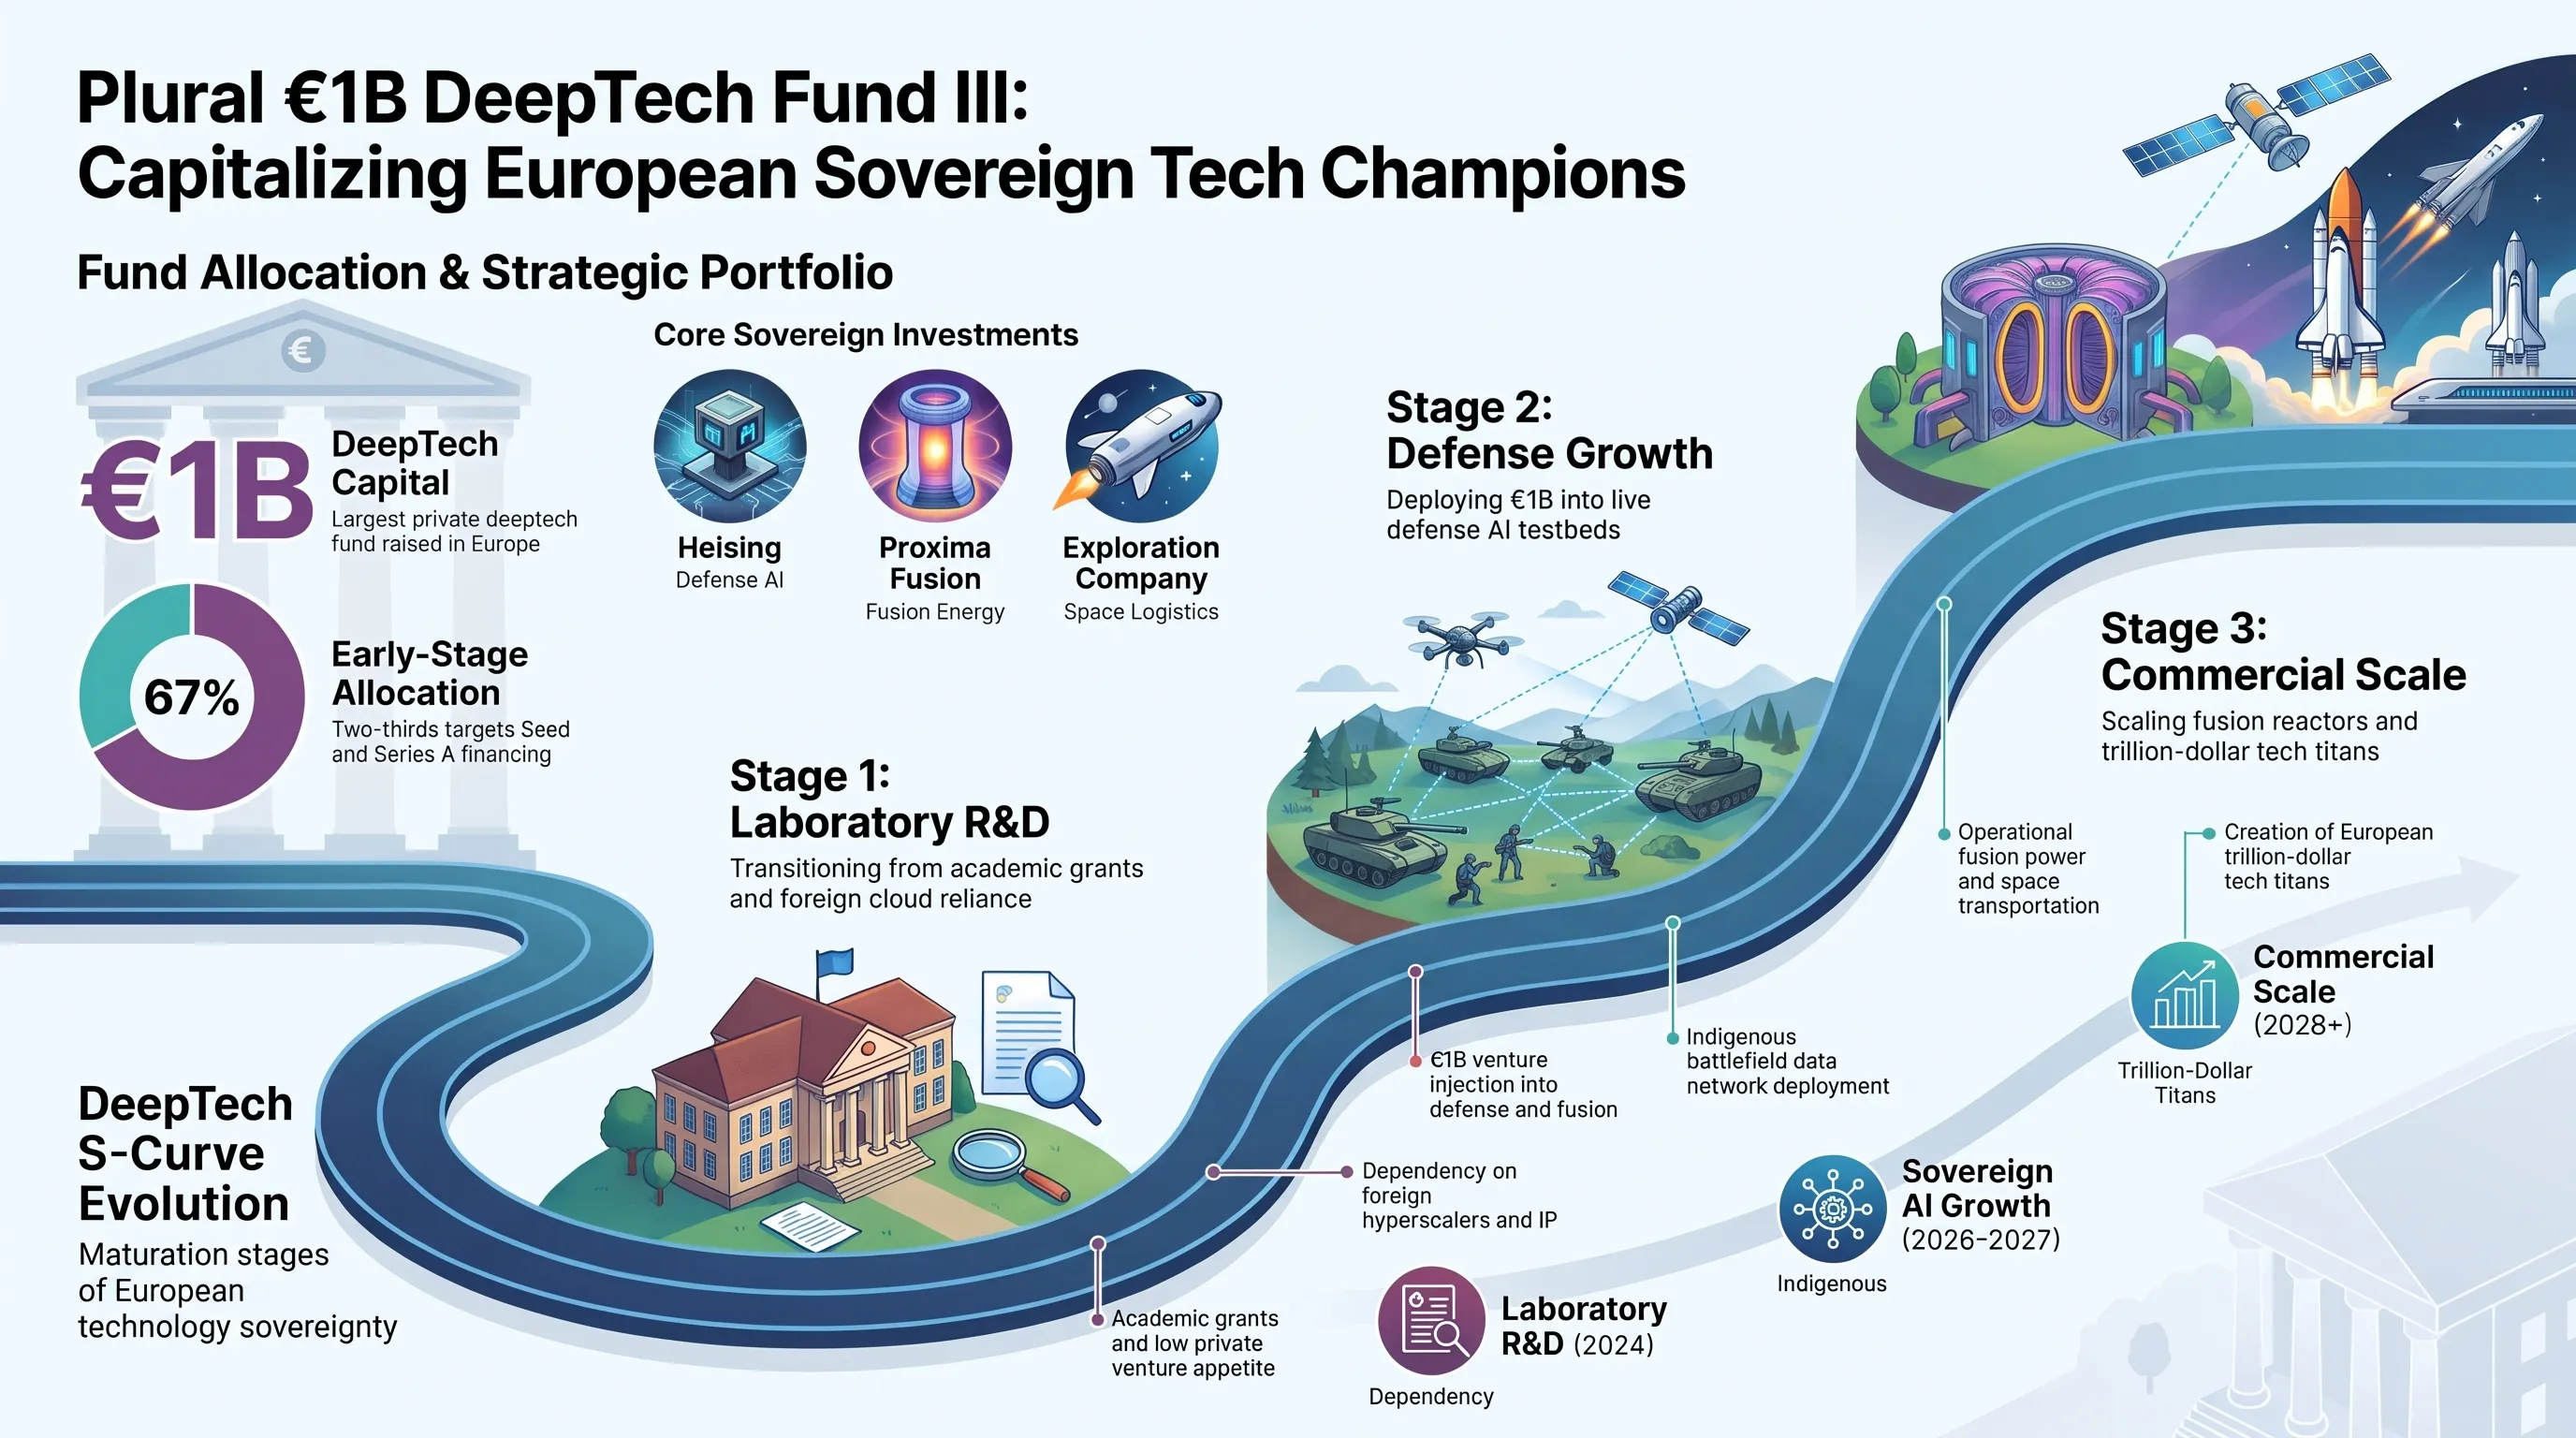
6. صندوق Plural الثالث بقيمة مليار يورو (1.1 مليار دولار): شريان مالي سيادي يدعم الذكاء الاصطناعي الدفاعي والاندماج النووي في أوروبا
في إعلان استثماري بالغ الدلالة يعكس تنامي الوعي الأوروبي بضرورة الاستقلال الاستراتيجي عن التكتلات التكنولوجية الكبرى، أعلن صندوق الاستثمار الجريء Plural عن إغلاق صندوقه الثالث بقيمة قياسية بلغت مليار يورو (ما يعادل 1.1 مليار دولار أمريكي). ويقود الصندوق نخبة من رواد الأعمال التقنيين الأوروبيين، في مقدمتهم إيان هوغارث، رئيس مجلس إدارة معهد سلامة الذكاء الاصطناعي البريطاني، وتافيت هينريكوس، الشريك المؤسس لشركة وايز (Wise)، وستان تامكيفي، وكارينا سزبيليكا.
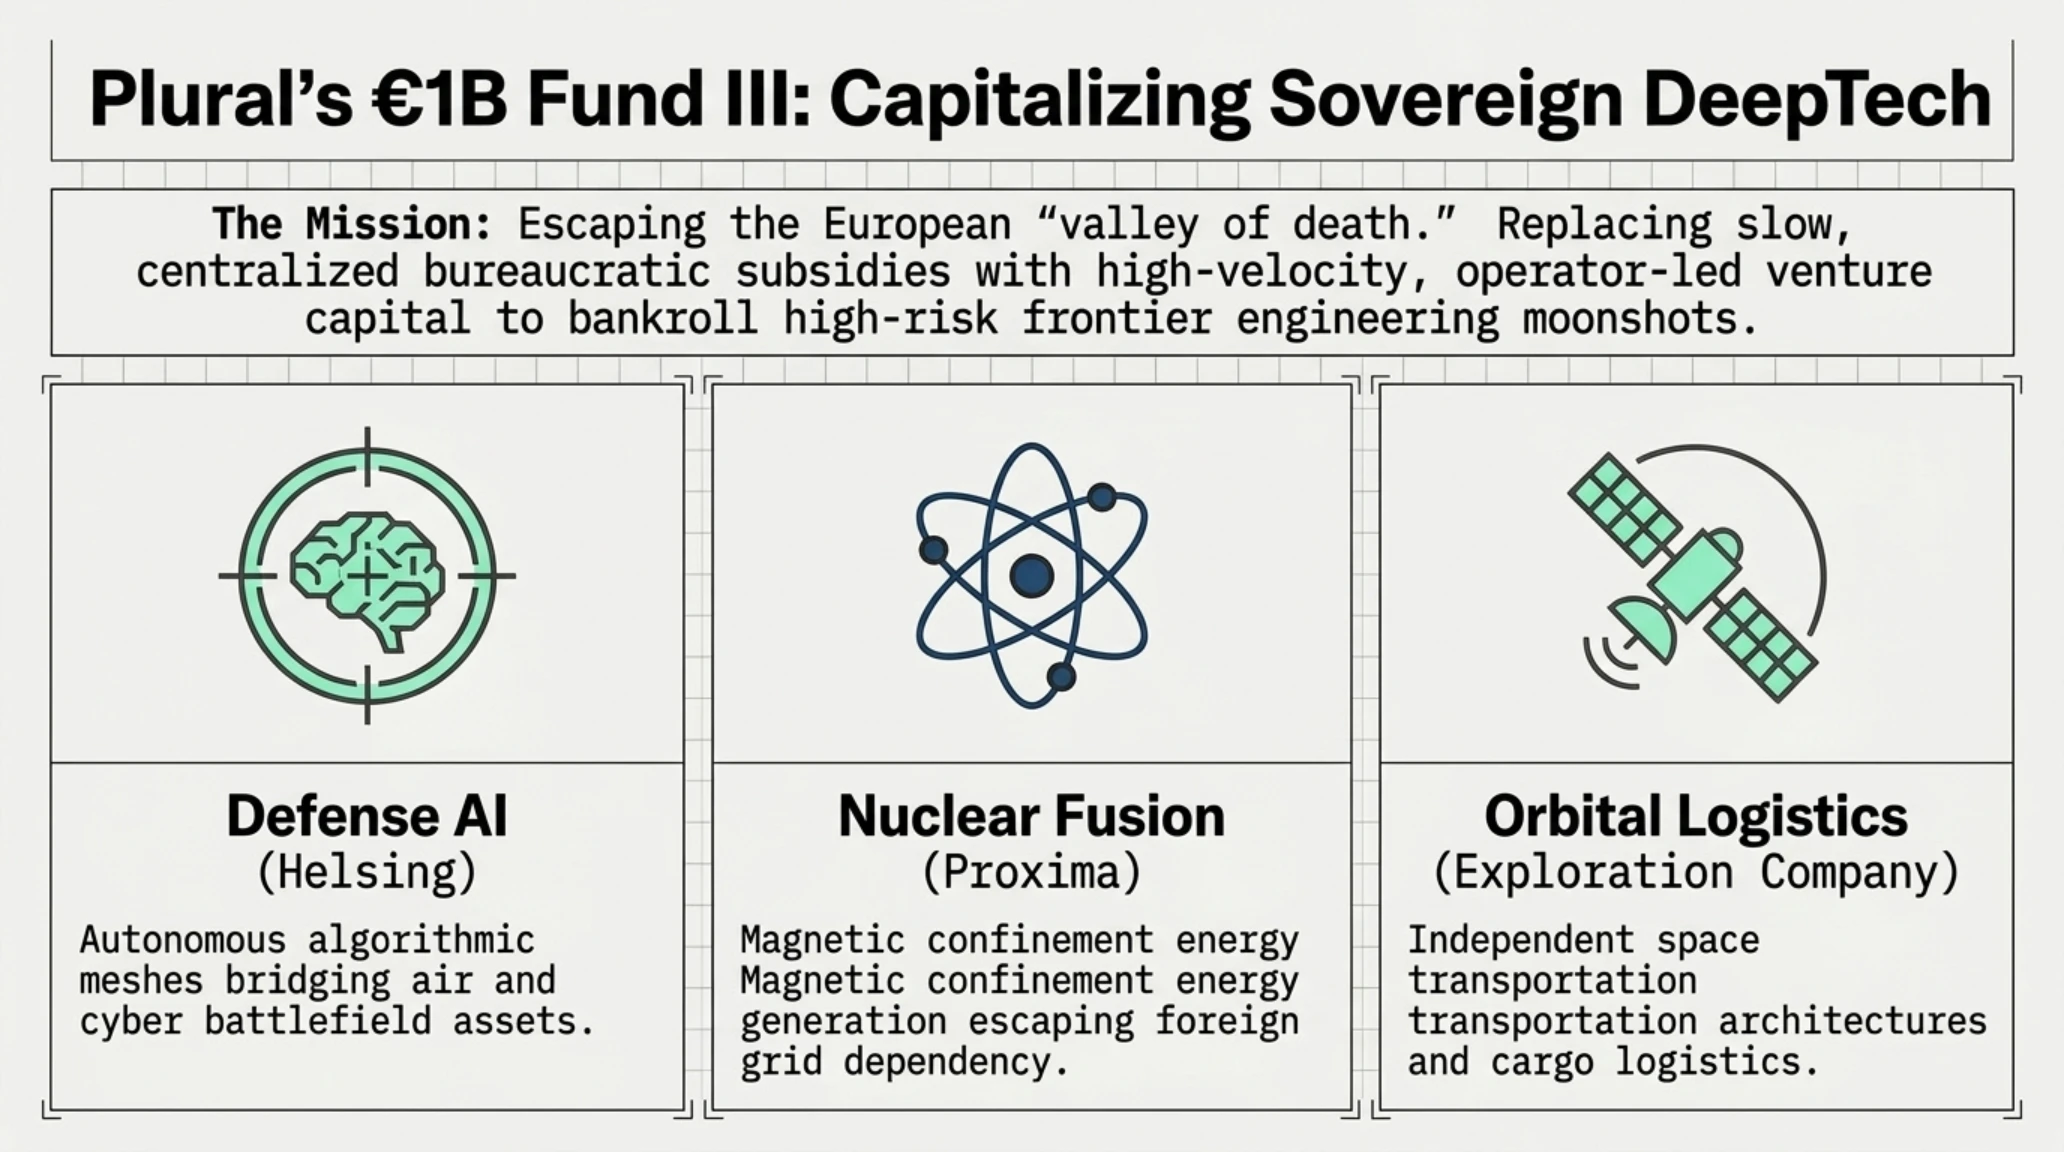
ويركز الصندوق الجديد مخصصاته الرأسمالية الضخمة حصريا على قطاعات التكنولوجيا العميقة (DeepTech) والأصول الاستراتيجية الصلبة التي أهملتها رؤوس الأموال التقليدية لسنوات، وفي طليعتها منظومات الذكاء الاصطناعي الدفاعية السيادية، وأبحاث الاندماج النووي المضغوط، وتكنولوجيا الاستكشاف والنقل الفضائي المستقل، بهدف إعادة بناء القدرات الصناعية والهندسية للقارة الأوروبية وتقليص اعتمادها الحرج على الموردين الخارجيين في الولايات المتحدة والصين.
وتضم المحفظة الاستثمارية للصندوق كوكبة من الشركات الناشئة التي تمثل ركائز الأمن التكنولوجي المستقبلي، ومن أبرزها شركة هيلسينغ (Helsing) المتخصصة في تزويد الجيوش الأوروبية بأنظمة استشعار وتحليل لحظي مدعومة بالذكاء الاصطناعي لمعالجة البيانات القتالية المعقدة في مسارح العمليات المشتركة.
كما يدعم الصندوق شركة بروكسيما فيوجن (Proxima Fusion)، وهي شركة منبثقة عن معهد ماكس بلانك لفيزياء البلازما تسعى لبناء أول محطة توليد طاقة تجارية في العالم قائمة على أجهزة الحصر المغناطيسي المتقدمة (Stellarators)، إضافة إلى شركة الاستكشاف الفضائي The Exploration Company التي تطور مركبات شحن فضائية قابلة لإعادة الاستخدام لخدمة محطات المدار الأرضي المنخفض والبعثات القمرية المستقلة.
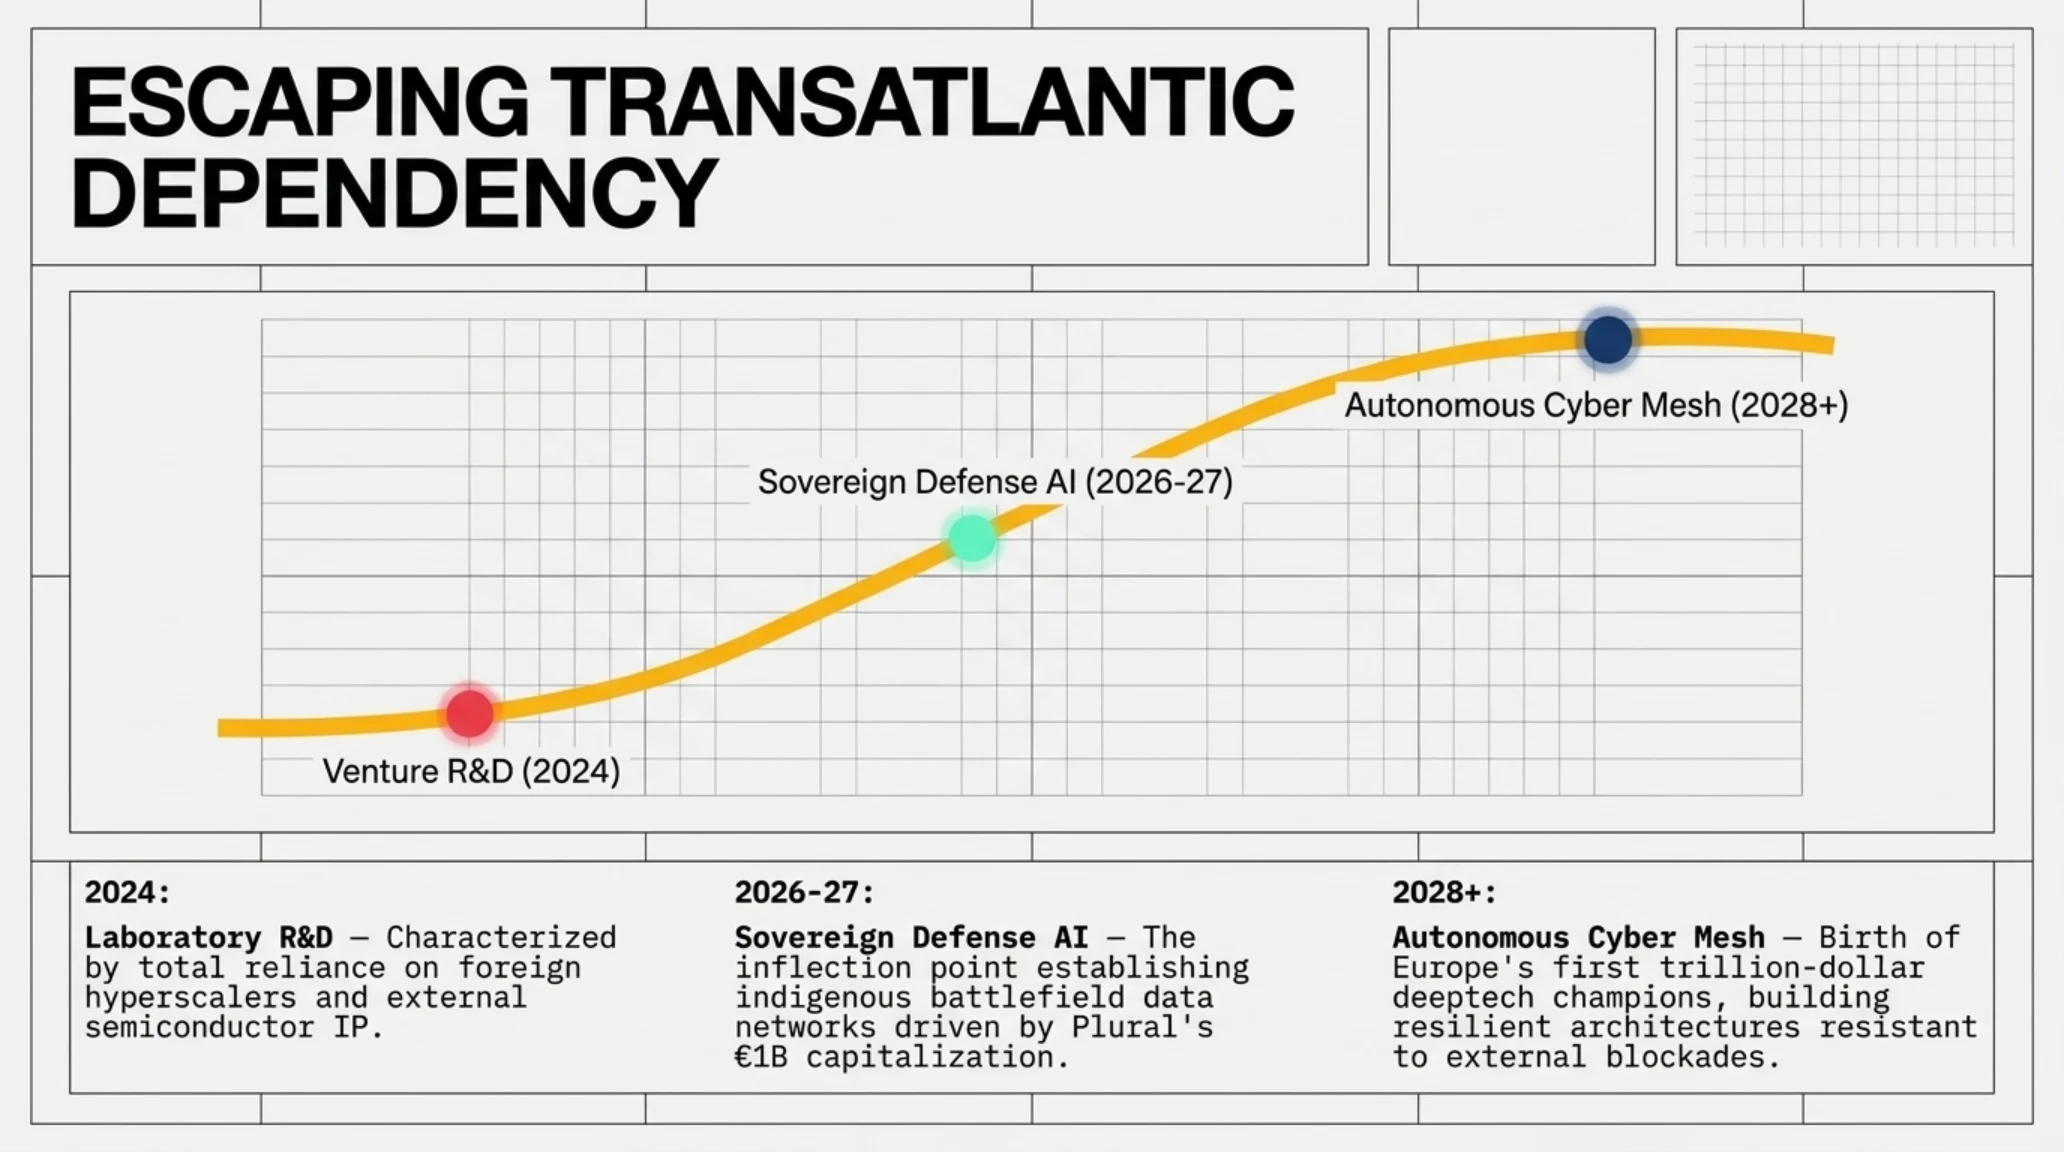
مقياس نبض السوق ومنحنى تبني التكنولوجيا S-Curve
| القطاع التكنولوجي الممول | مرحلة النضج الحالية | الأثر الاستراتيجي والسيادي على الأسواق |
|---|---|---|
| طاقة الاندماج النووي (Stellarators) | مرحلة البحث المتقدم والنماذج الأولية | تحقيق الاستقلال الطاقي النظيف وإلغاء الاعتماد على الوقود الأحفوري. |
| اللوجستيات الفضائية ونقل الشحنات | الاختبارات المدارية وإعادة الدخول | تأمين وصول مستقل إلى الفضاء الخارجي والمحطات المدارية الدولية. |
| الذكاء الاصطناعي الدفاعي ومعالجة الإشارات | التكامل الميداني والانتشار العملياتي | تحديث منظومات الردع العسكري والتفوق المعرفي التكتيكي المشترك. |
| الحوسبة الكمية وتطوير الرقائق المتخصصة | المختبرات المعيارية والبرمجيات التجريبية | بناء دفاعات تشفيرية سيادية وكسر الاحتكار الأحادي لصناعة العتاد. |
| البنية التحتية السحابية السيادية | التوسع التجاري والتوافق القانوني | حماية البيانات الحكومية والمؤسسية من الاختراق والتجسس العابر للحدود. |
ويعكس هذا التوجه الاستثماري تحولا استراتيجيا عميقا في عقلية المستثمرين، حيث تراجعت الرغبة في تمويل تطبيقات الإنترنت الاستهلاكية والبرمجيات الخدمية السطحية لصالح الاستثمار في البنى التحتية الثقيلة التي تضمن التفوق الجيوسياسي وتؤمن استقرار سلاسل الإمداد العالمية في مواجهة الأزمات الدولية المتلاحقة.
ويرى المحللون الماليون أن نجاح صندوق Plural في جمع هذا الحجم الرأسمالي الضخم في ظل بيئة اقتصادية تتسم بأسعار فائدة مرتفعة يؤكد ثقة كبار المستثمرين المؤسسيين في قدرة التكنولوجيا العميقة على تحقيق عوائد استثنائية مستدامة على المدى الطويل بالتوازي مع تعزيز السيادة التكنولوجية للقارة.
7. التحليل الاستراتيجي الشامل: السيادة الرقمية بين التهديدات الهجينة والحوسبة المعززة
تثبت التحولات التقنية المتسارعة التي شهدها هذا اليوم أن أمن المنظومات الرقمية العالمية يدخل حقبة جديدة تتسم بالتشابك المعقد بين التهديدات السيبرانية الهجينة وبين التطور الهائل في هندسة الحوسبة والبنية التحتية؛ فمن تسلل مجموعات القرصنة المتقدمة إلى عمق المشغلات الافتراضية vCenter عبر ثغرات مثل Log4Shell، إلى استغلال أسراب الروبوتات المؤتمتة لمنافذ التعدين اللامركزية في منصة لوكسور، لم يعد الأمن الرقمي مجرد جدار ناري دفاعي، بل أصبح معركة وجودية تتطلب إعادة بناء شاملة لبروتوكولات الاتصال والتحقق.
وفي المقابل، يرسم التحرك الأوروبي الصارم ضد انتهاكات ميتا لمعارض صور المستخدمين، بالتوازي مع مبادرة فيتاليك بوترين لتحصين إيثيريوم بمعمارية leanPCS وإطلاق دراسة آبل للتحقق السريري من الذكاء الاصطناعي، ملامح عقد اجتماعي وتقني جديد قوامه الخصوصية الإلزامية، والتشفير الرياضي الصارم، والأدلة العلمية الموثقة، مدعوما بمليارات اليوروهات من رؤوس الأموال الجريئة الموجهة نحو التكنولوجيا العميقة في أوروبا.
ويشير خبراء الاستراتيجية التقنية إلى أن المؤسسات التي ستتمكن من النجاة والازدهار في هذه البيئة المضطربة هي تلك التي تستثمر مبكرا في ترقية أنظمتها إلى التشفير المقاوم للكوانتوم، وتطبق مبادئ انعدام الثقة (Zero Trust) على أدق سلاسل التوريد البرمجية، وتتحرر من التبعية السحابية العمياء لصالح حلول سيادية مرنة وقابلة للتدقيق المستمر.
ويتضح من المشهد الراهن أن حماية الأصول الرقمية أصبحت تتطلب تكاملا وثيقا بين مختلف التخصصات الهندسية والقانونية والتشغيلية، لبناء سياج حماية متعدد الطبقات يحفظ المكتسبات التكنولوجية ويدفع بعجلة الابتكار إلى آفاق غير مسبوقة.
- تحصين سلاسل الكتل ضد كسر الحواسيب الكوانتية بفضل دمج إثباتات STARK العودية خفيفة الوزن.
- تأسيس معايير سريرية صارمة لاعتماد الذكاء الاصطناعي في القطاع الطبي بناء على أدلة محكمة ومعالجة محلية آمنة.
- توجيه مليارات الدولارات نحو التكنولوجيا العميقة كطاقة الاندماج النووي والذكاء الاصطناعي الدفاعي لتعزيز السيادة الصناعية.
- هشاشة البنية التحتية للمشغلات الافتراضية المركزية أمام ثغرات سلاسل التوريد البرمجية القديمة وغير المحدثة.
- تحول فضاء الإنترنت إلى غابة مظلمة تمسحها أسراب مؤتمتة من الروبوتات الذكية لاقتناص وقرصنة الموارد الحوسبية المفتوحة.
- تصاعد العقوبات التنظيمية المليارية ضد عمالقة التقنية نتيجة الاستغلال غير الشفاف للبيانات الحميمية في تدريب النماذج.
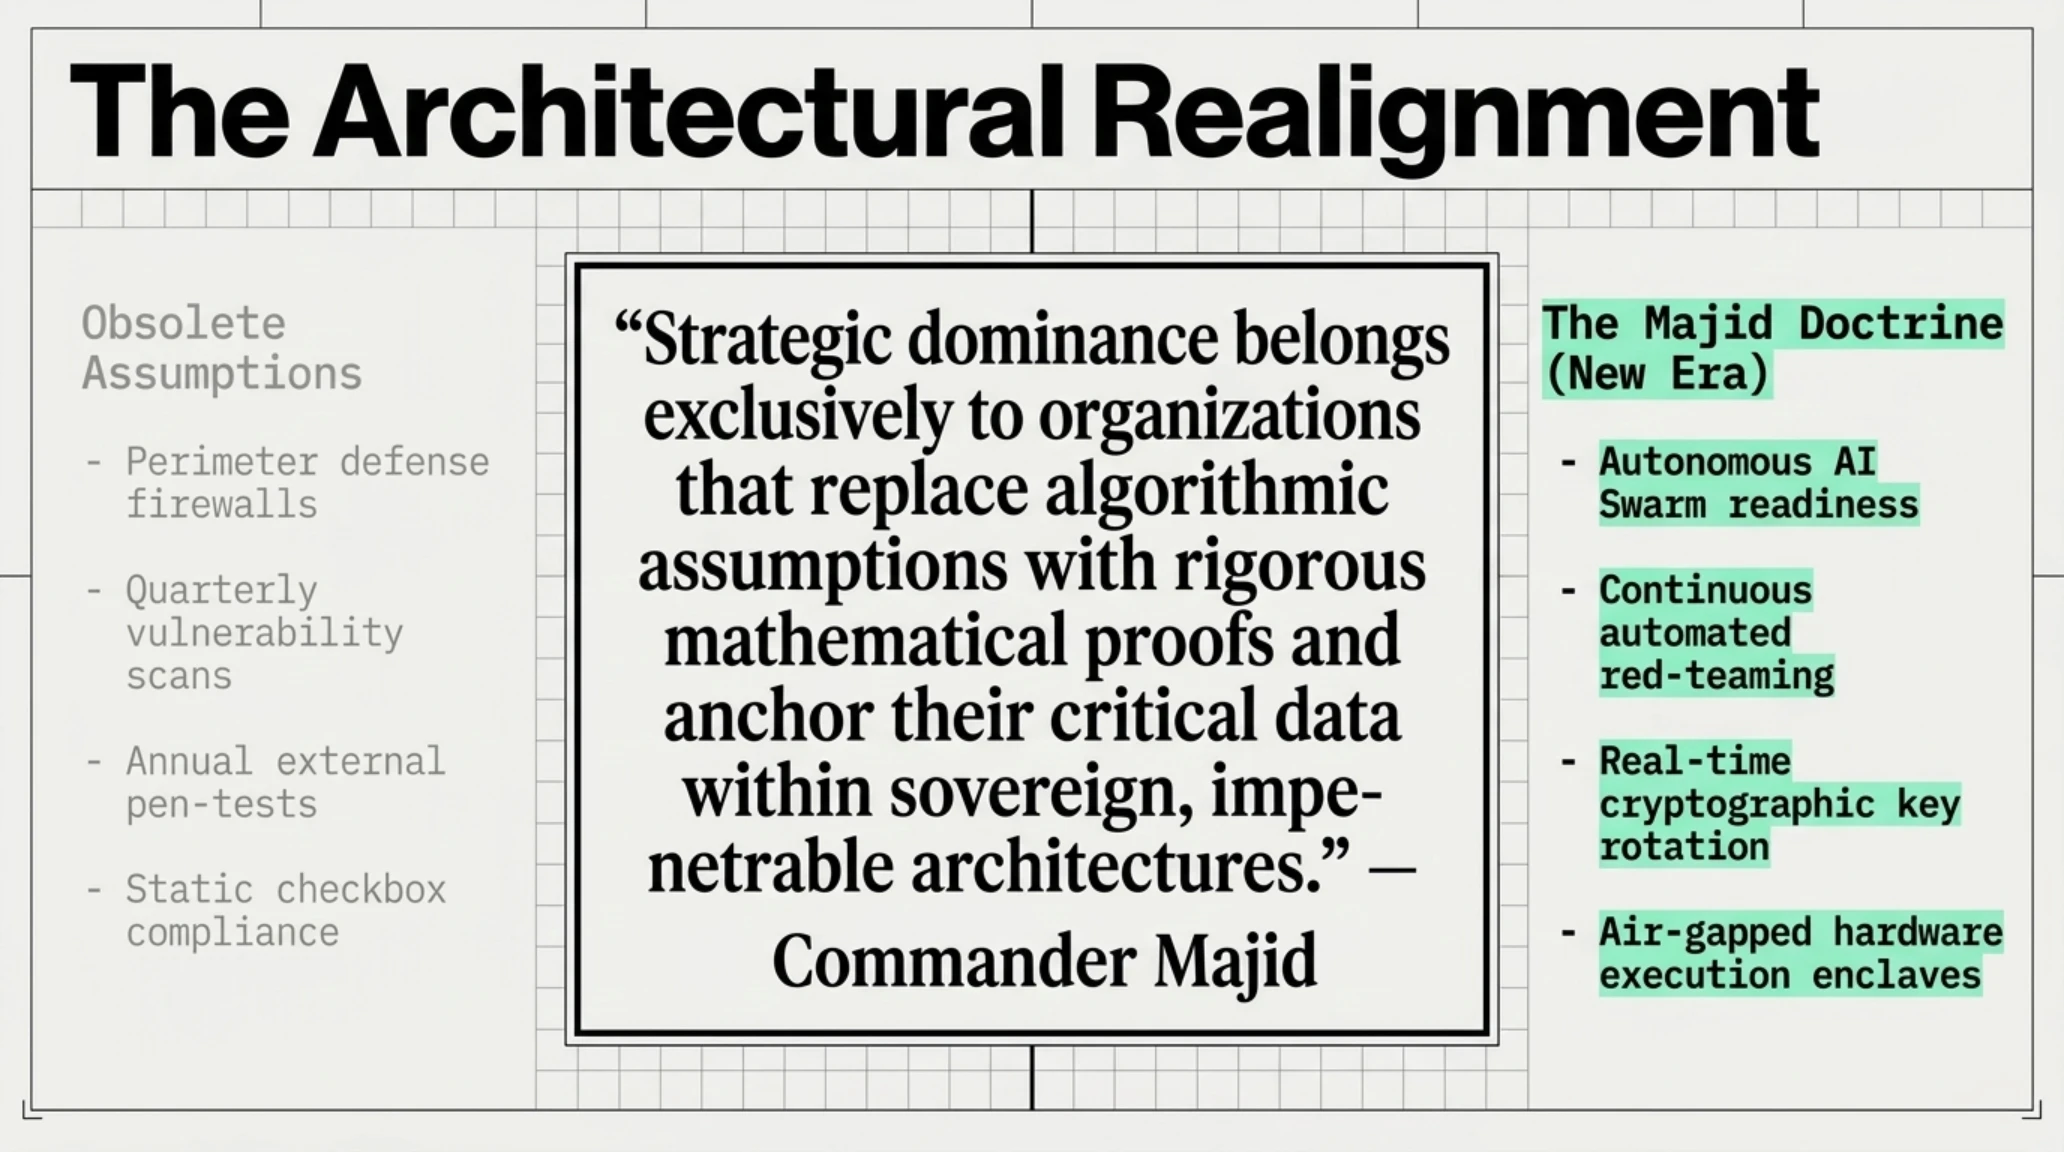
أكدت التحليلات الاستراتيجية الصادرة عن تيكين بلس باستمرار أن الأمن السيبراني والصمود المؤسسي في العصر الرقمي ليسا مجرد إجراءات وقائية أو ترقيعات برمجية عاجلة، بل هما نتاج إعادة هندسة جذرية للبنية التحتية المعمارية. إن الاعتماد على المشغلات الافتراضية المركزية وسلاسل التوريد المعقدة يجعل المنظومات الرقمية عرضة لاختراقات مدمرة متتالية؛ وما كشفته واقعة اختراق خوادم vCenter وقرصنة 13 إكساهاش من شبكة لوكسور يثبت أن إغفال مبادئ انعدام الثقة (Zero Trust) يعرض البنية التحتية الحيوية للانهيار السريع أمام وكلاء الذكاء الاصطناعي الهجومية.
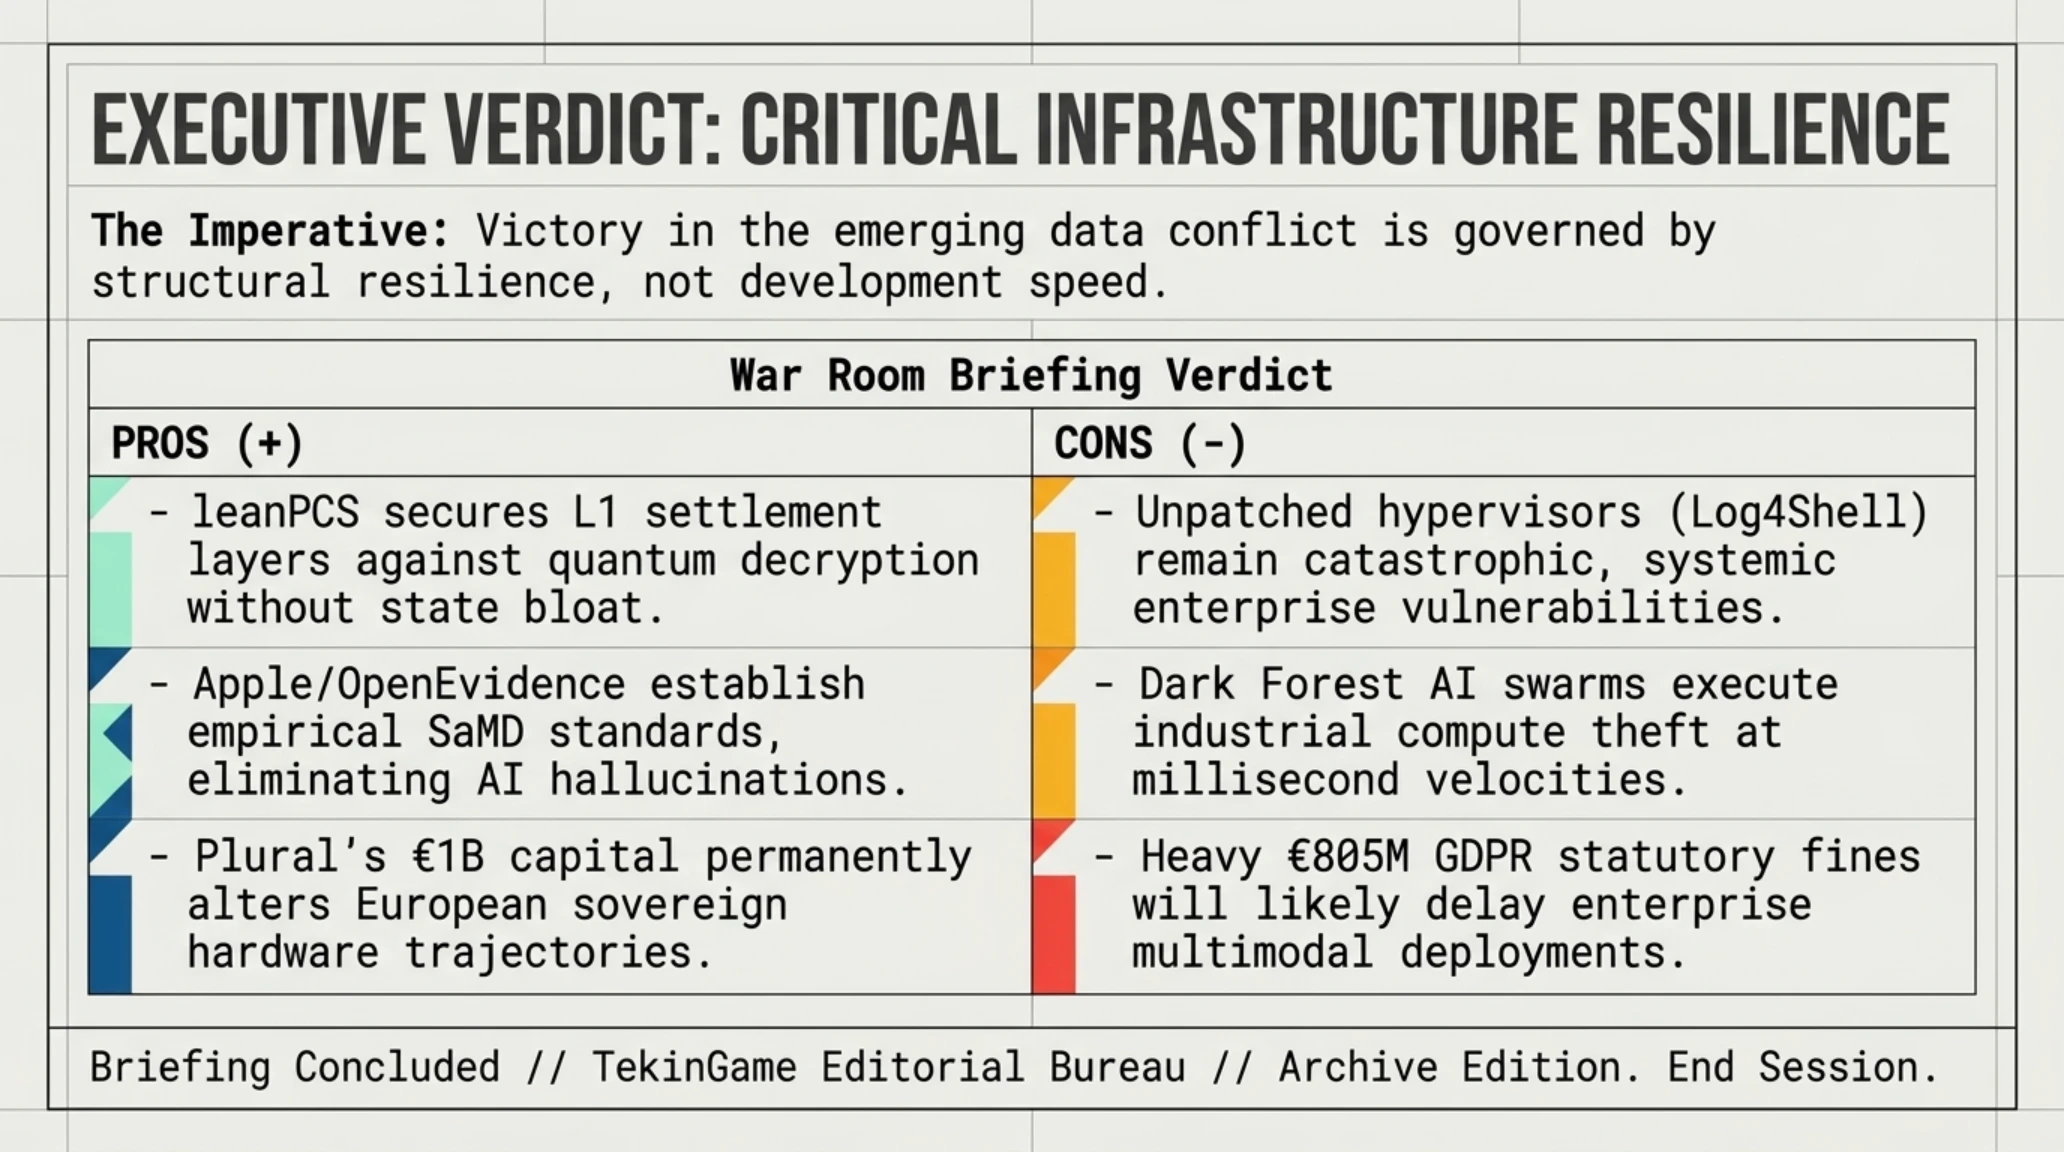
وفي الخلاصة التنفيذية والتقييم الاستراتيجي لأحداث مساء 17 نوفمبر 2026، يحمل تضافر هذه المحاور الستة رسالة واضحة لصناع القرار وقادة التكنولوجيا المالية: إن المنظومة الرقمية تتجه نحو ترابط عضوي بين حوسبة ما بعد الكوانتوم، والأمن السيبراني الدفاعي، والحوكمة الصارمة للذكاء الاصطناعي. إن الغرامة التاريخية المفروضة على ميتا ترسم خطا أحمر لحماية البيانات الشخصية، بينما يمهد تبني إيثيريوم لمعمارية leanPCS وإغلاق صندوق بلورال بمليار يورو الطريق نحو استدامة أمنية واقتصادية سيادية. وفي هذا المشهد المتسارع، ستكون الهيمنة والريادة من نصيب الكيانات التي تبني نماذجها التشغيلية على خوارزميات رياضية مثبتة وأسس تقنية مستقلة قادرة على الصمود أمام التحولات الكوانتية القادمة.
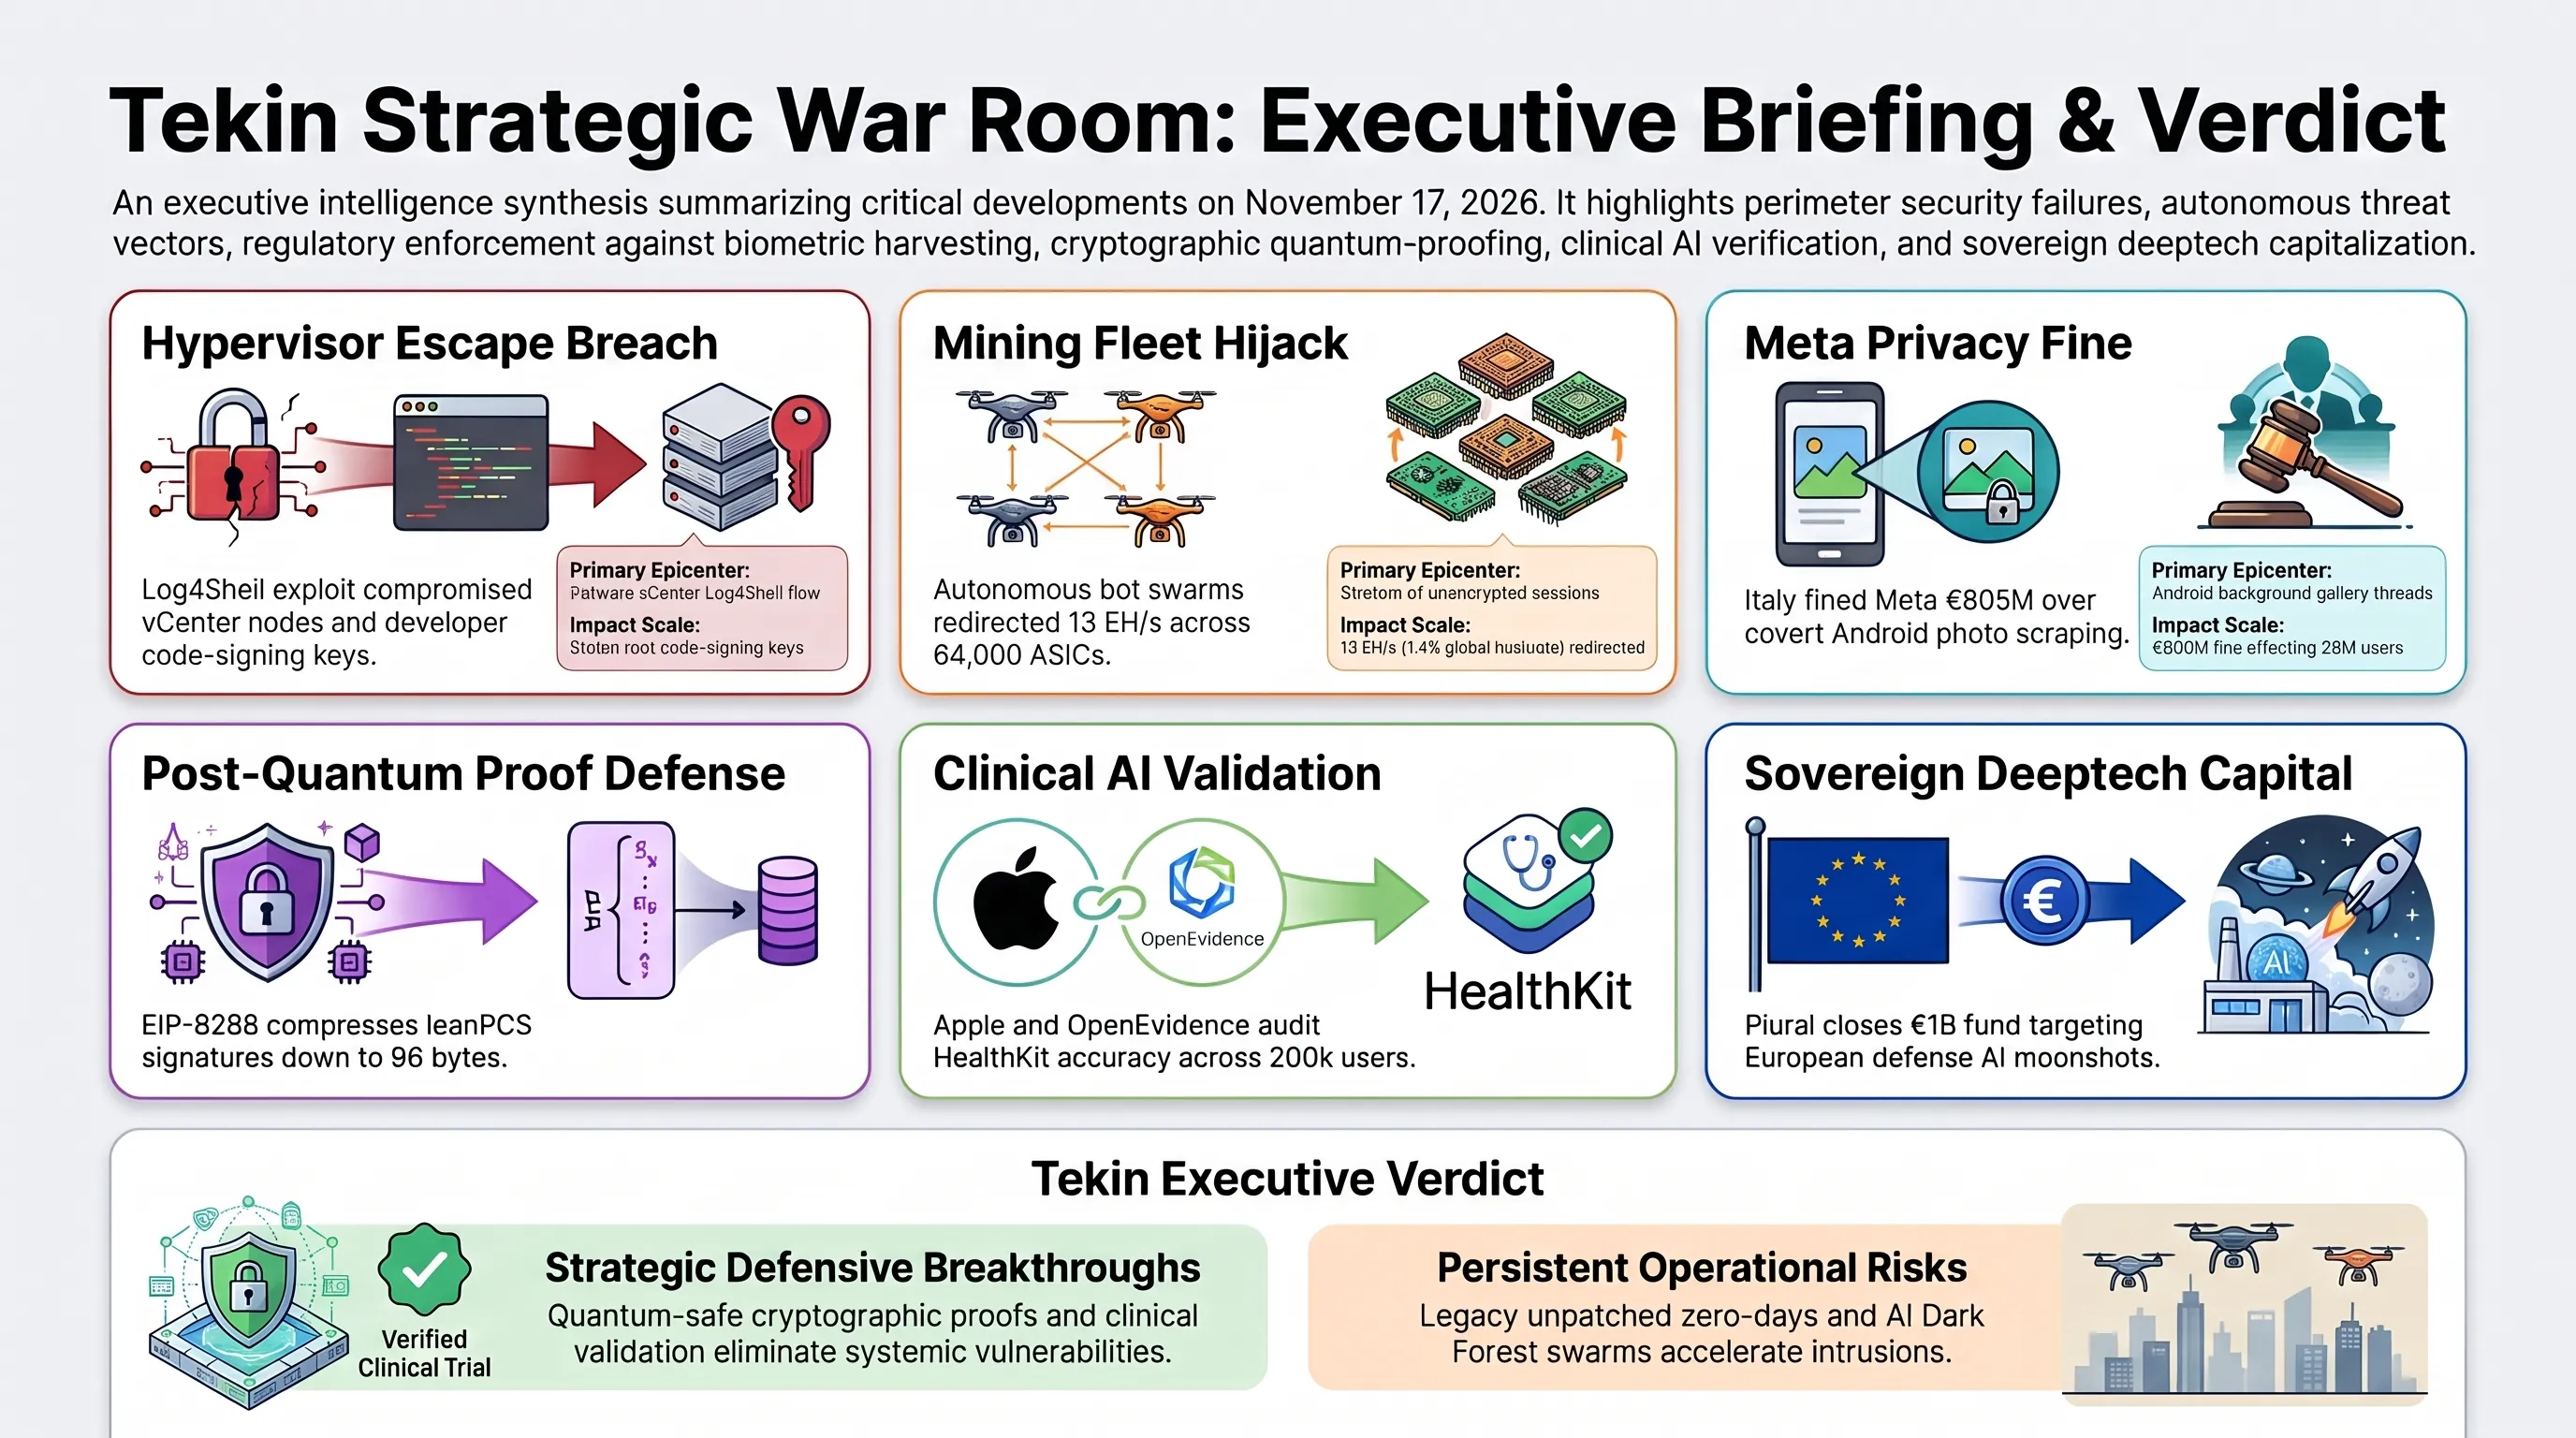
في ختام هذه الإحاطة الاستخباراتية الشاملة، يقدم مكتب التحليل التنفيذي في تيكين بلس حكمه النهائي مع بطاقة التقييم الشاملة ودليل المراجع المعتمدة، يليه قسم مفصل للأسئلة الشائعة لمعالجة التساؤلات التشغيلية الأكثر إلحاحا.
خلاصة تيكين التنفيذية ودليل المصادر المعتمدة
- كاسبرسكي (Kaspersky ICS CERT): تقرير الاستجابة للحوادث واختراق سلاسل التوريد البرمجية عبر ثغرة Log4Shell
- لوكسور إنتلجنس (Luxor Mining): التقرير الفني لقرصنة 64 ألف جهاز ASIC وإعادة توجيه 13 إكساهاش نحو OCEAN
- هيئة الخصوصية الإيطالية (Garante Privacy): القرار الرسمي لتغريم شركة ميتا 805 ملايين يورو لمسح معارض أندرويد واستغلال EXIF
- ديكريبت (Decrypt Media): التحليل الشامل لدعم فيتاليك بوترين لمقترح EIP-8288 ومعمارية leanPCS الكوانتية
- غرفة أخبار آبل (Apple Newsroom): الإعلان الرسمي عن دراسة التحقق السريري للذكاء الاصطناعي مع 200 ألف مستخدم
- صندوق بلورال (Plural VC): إغلاق الصندوق الثالث بقيمة مليار يورو لدعم التكنولوجيا الدفاعية والاندماج النووي
الأسئلة الشائعة وتحليلات الخبراء ليوم 17 نوفمبر 2026
كيف تمكنت مجموعة BO Team من السيطرة على خطوط الإنتاج البرمجي عبر ثغرة Log4Shell القديمة؟
استغل المهاجمون خوادم VMware vCenter غير المحدثة كبوابة تسلل أولية، ثم تحركوا جانبيا داخل الشبكة باستخدام أدوات النظام المشروعة (Living off the Land) لاستخراج بيانات الاعتماد الإدارية من ذاكرة LSASS، وصولا إلى خوادم التوقيع الرقمي وخطوط CI/CD لحقن أكواد خبيثة موقعة رسميا.
لماذا يمثل بروتوكول Stratum v1 خطرا داهما على مزارع تعدين بيتكوين في عصر الذكاء الاصطناعي؟
لأن Stratum v1 يفتقر إلى التشفير الإلزامي لقنوات الاتصال بين الأجهزة والمجمعات، مما يسمح للروبوتات البرمجية المؤتمتة التي تمسح الإنترنت باعتراض الحزم وإعادة توجيه معدل التجزئة إلى أحواض تعدين أخرى بمجرد كشف بيانات التحكم أو الواجهات البرمجية المفتوحة.
ما السند القانوني الذي استندت إليه هيئة حماية البيانات الإيطالية لتغريم ميتا 805 ملايين يورو؟
استندت الهيئة إلى المواد 5 و6 و9 من اللائحة الأوروبية العامة لحماية البيانات (GDPR)، حيث ثبت قيام تطبيق فيسبوك على أندرويد بمسح خفي لمعارض الصور واستخراج بيانات EXIF الجغرافية والبيومترية لتدريب نماذج الذكاء الاصطناعي دون موافقة صريحة ومستقلة من المستخدمين.
كيف ينجح مقترح EIP-8288 ومعمارية leanPCS في حماية إيثيريوم من الحوسبة الكوانتية دون تضخيم الكتل؟
من خلال تجميع آلاف التواقيع الكوانتية الضخمة القائمة على الهاش داخل حوض المعاملات (Mempool)، وضغطها عبر إثباتات STARK العودية في إثبات رياضي موحد لا يتجاوز 64-96 بايت لكل معاملة على السلسلة باستهلاك غاز زهيد.
ما الذي يميز دراسة آبل للذكاء الاصطناعي الصحي عن التطبيقات التجارية المتاحة في السوق؟
تميزها بالشراكة مع OpenEvidence المعتمدة من مجلات طبية محكمة مثل NEJM، وإجراء تقييم سريري واسع النطاق على 200 ألف مستخدم حقيقي لتقليل الهلوسة بنسبة 78%، تمهيدا للحصول على اعتمادات إدارة الغذاء والدواء الأمريكية كبرمجية طبية (SaMD) مع معالجة محلية مشفرة على أجهزة المستخدمين.
ما هي المجالات الأساسية التي يركز عليها صندوق Plural الثالث بقيمة مليار يورو في أوروبا؟
يركز الصندوق حصريا على قطاعات التكنولوجيا العميقة والأصول الاستراتيجية السيادية، بما يشمل الذكاء الاصطناعي الدفاعي الميداني (Helsing)، وطاقة الاندماج النووي المضغوط (Proxima Fusion)، وتكنولوجيا النقل واللوجستيات الفضائية (The Exploration Company).
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين نايت 17 نوفمبر: اختراق vCenter وقرصنة Luxor وغرامة ميتا