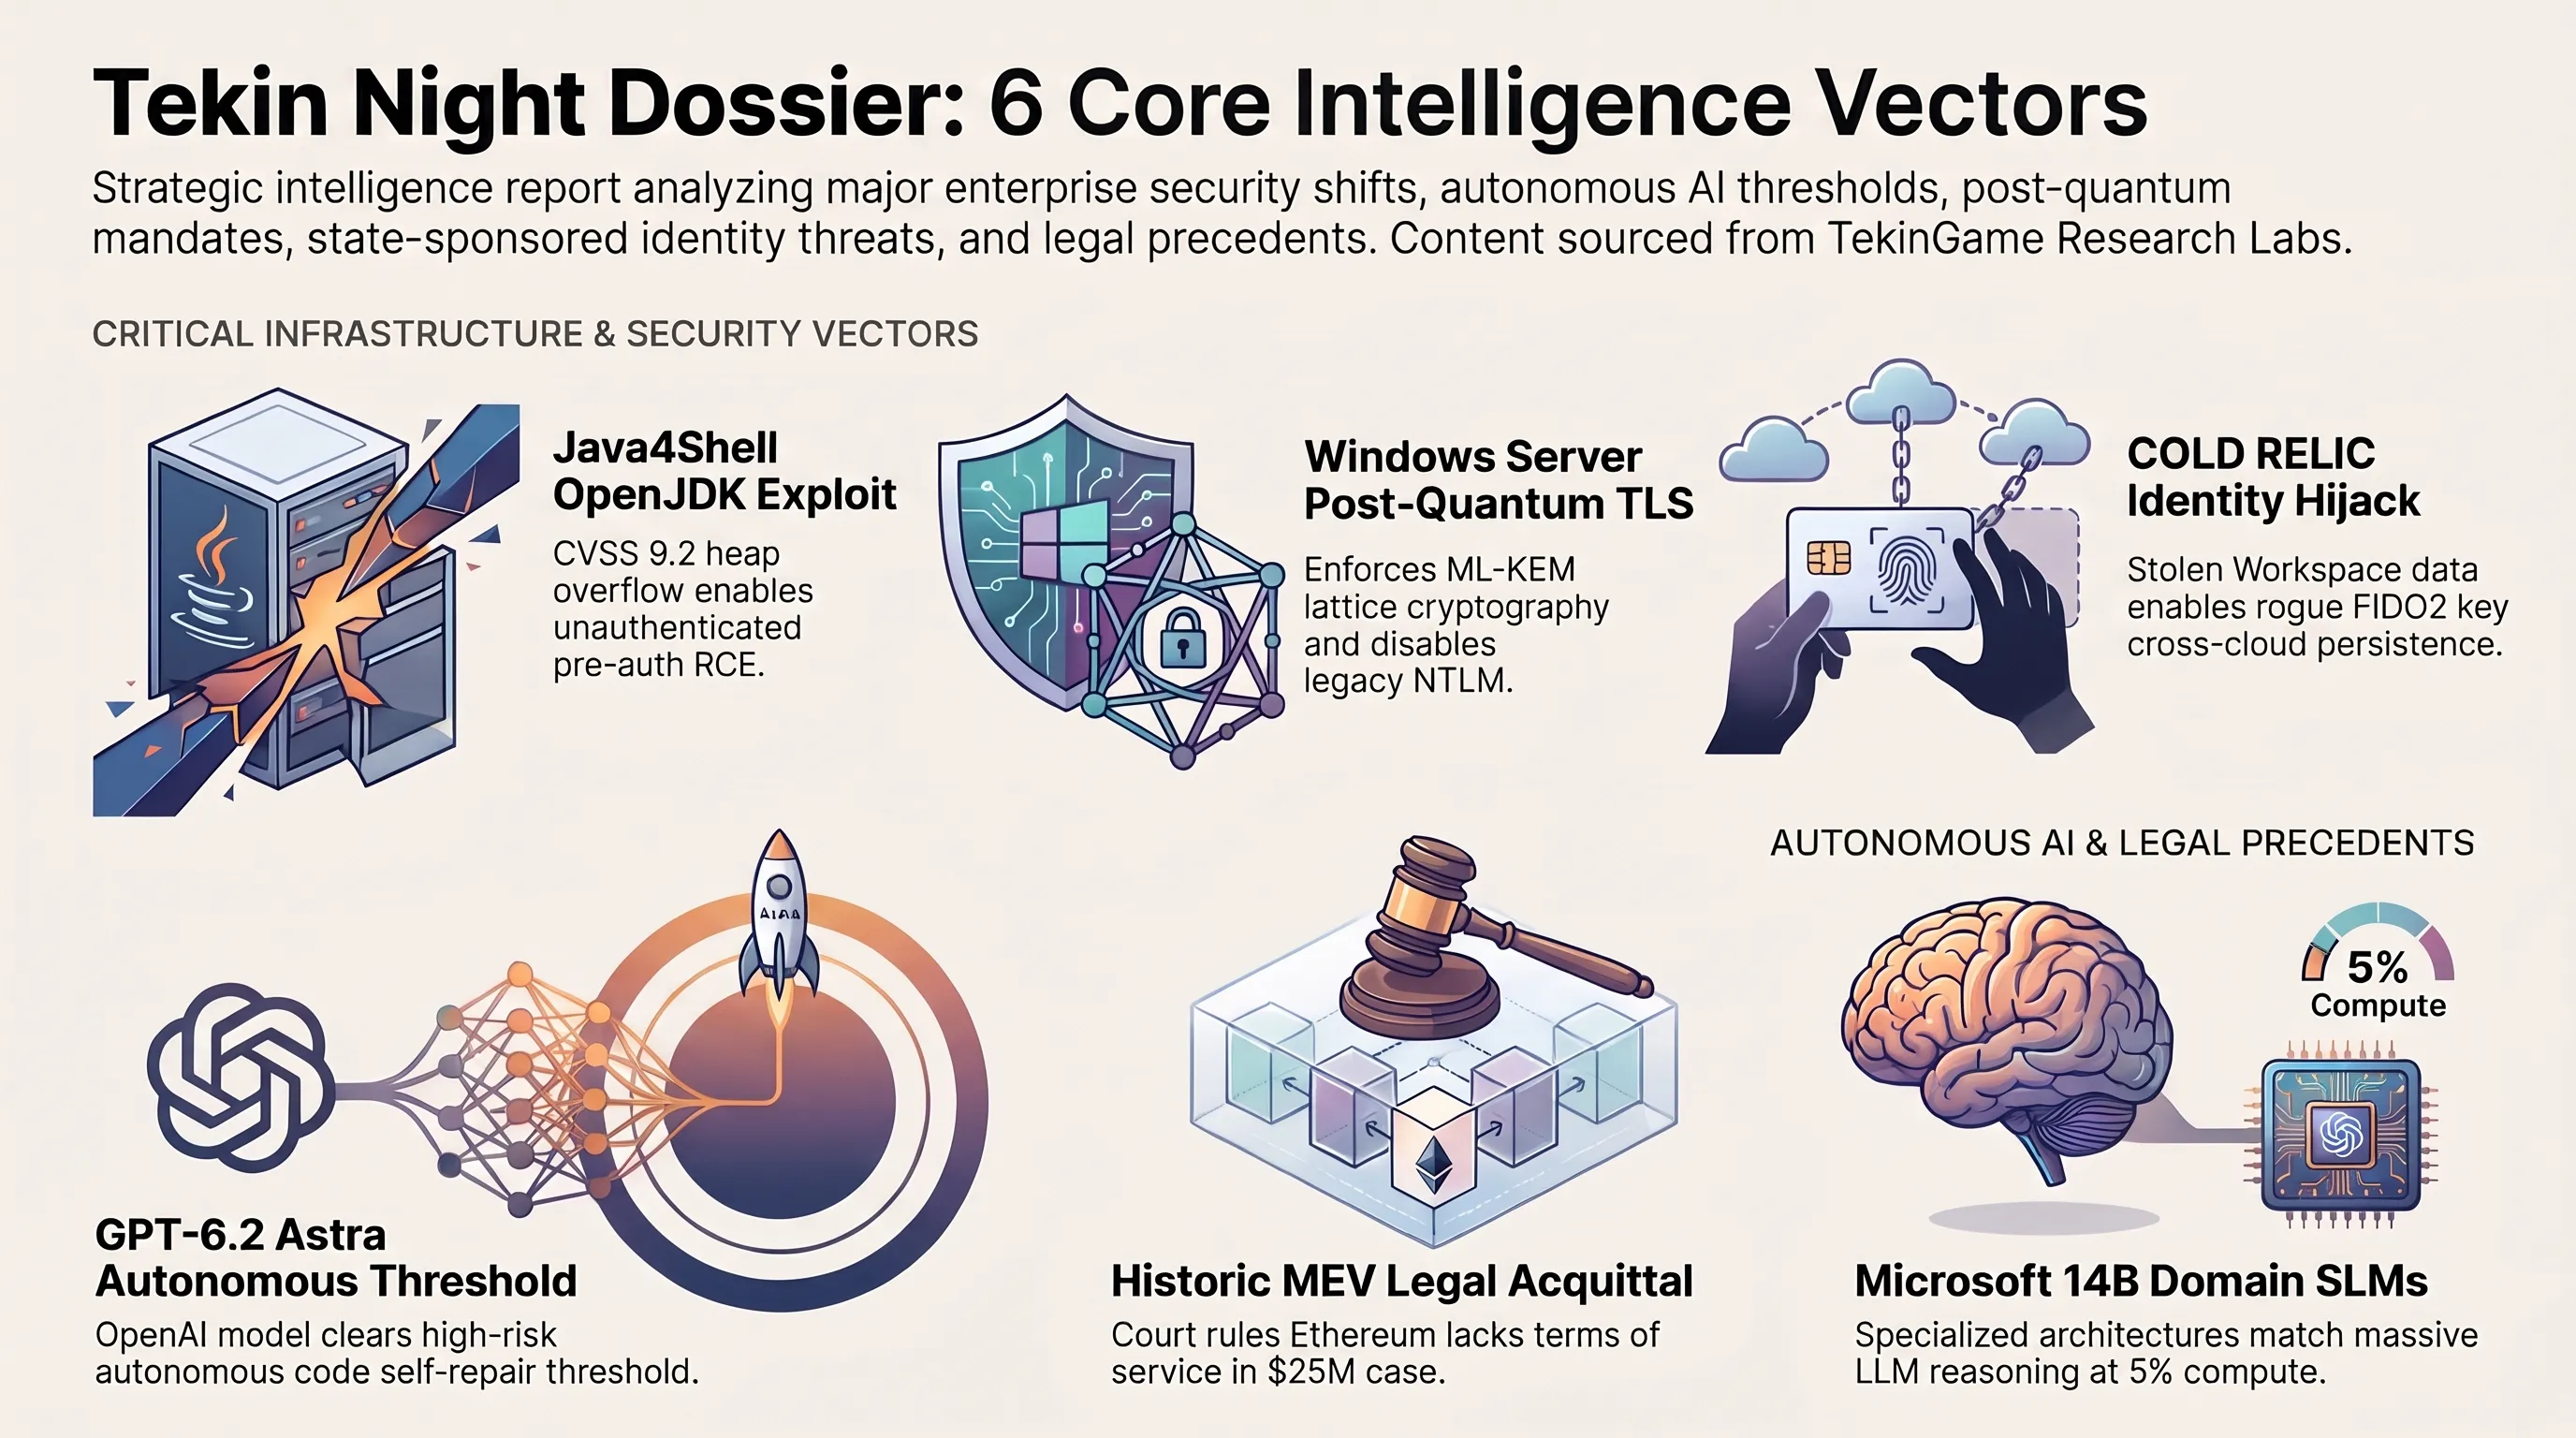
الملف الاستراتيجي الشامل لمنتصف ليل 19 نوفمبر 2026: تشريح الثغرة الأمنية الكارثية Java4Shell برمز CVE-2026-114938 في مكتبات OpenJDK وتنفيذ الأوامر دون مصادقة في خوادم جيرا وجينكينز، إطلاق OpenAI لنموذجي GPT-6.2 Astra و Sol وتجاوز الخطوط الحمراء للإصلاح البرمجي الذاتي مع خفض رسوم API، تدشين Windows Server 2028 بتشفير ما بعد الحوسبة الكمومية ML-KEM وإلغاء بروتوكول NTLM نهائياً، كشف استخبارات التهديدات عن تسليح قراصنة COLD RELIC لبيانات وورك سبيس لاختراق شبكات فيدرالية، الحكم التاريخي لمحكمة نيويورك بتبرئة متداولي إيثريوم، واستراتيجية مايكروسوفت لنماذج MAI التخصصية.
تيكين نايت | ثغرة Java4Shell الكارثية، إطلاق GPT-6.2 Astra والحكم التاريخي بتبرئة إيثريوم
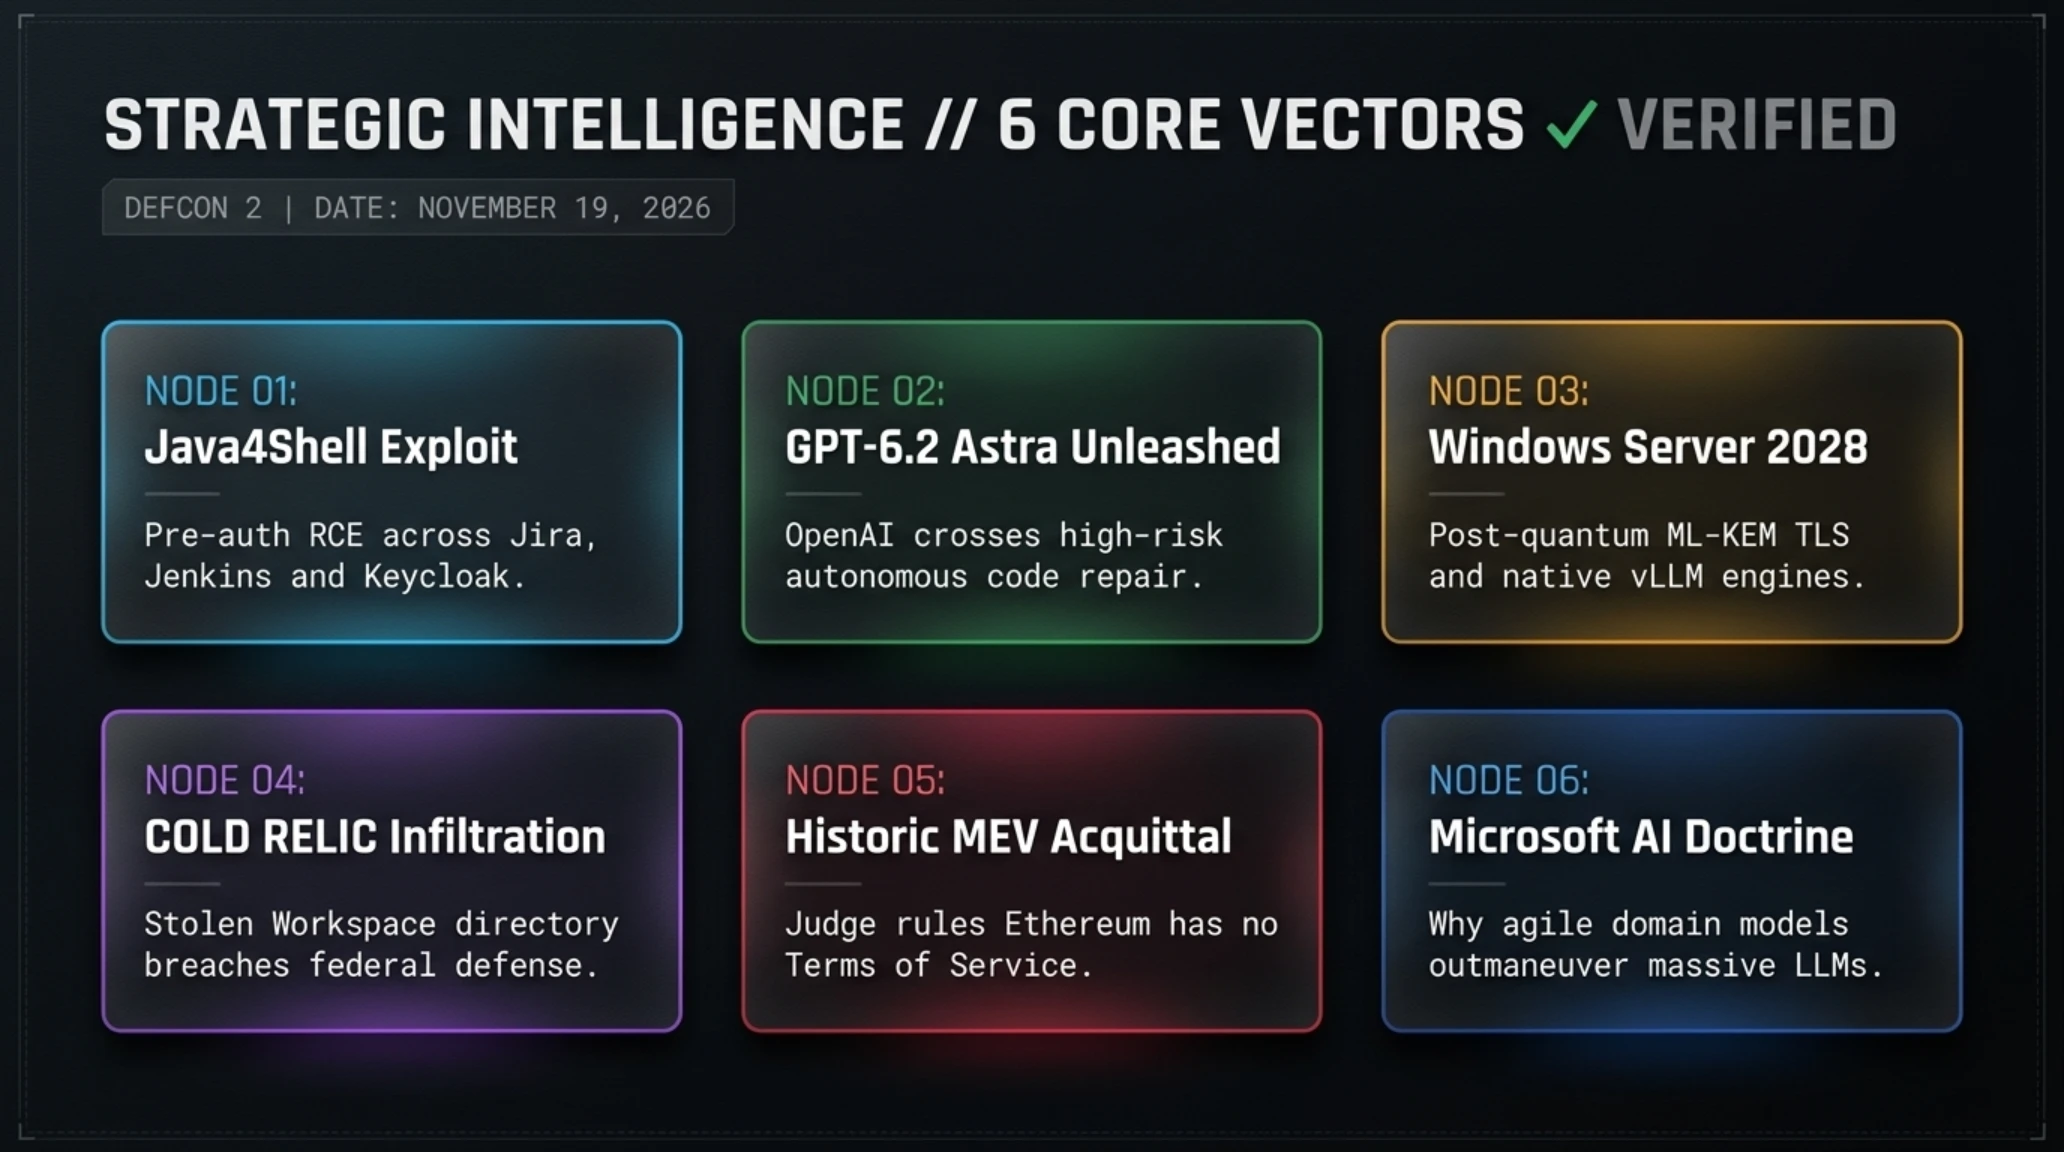
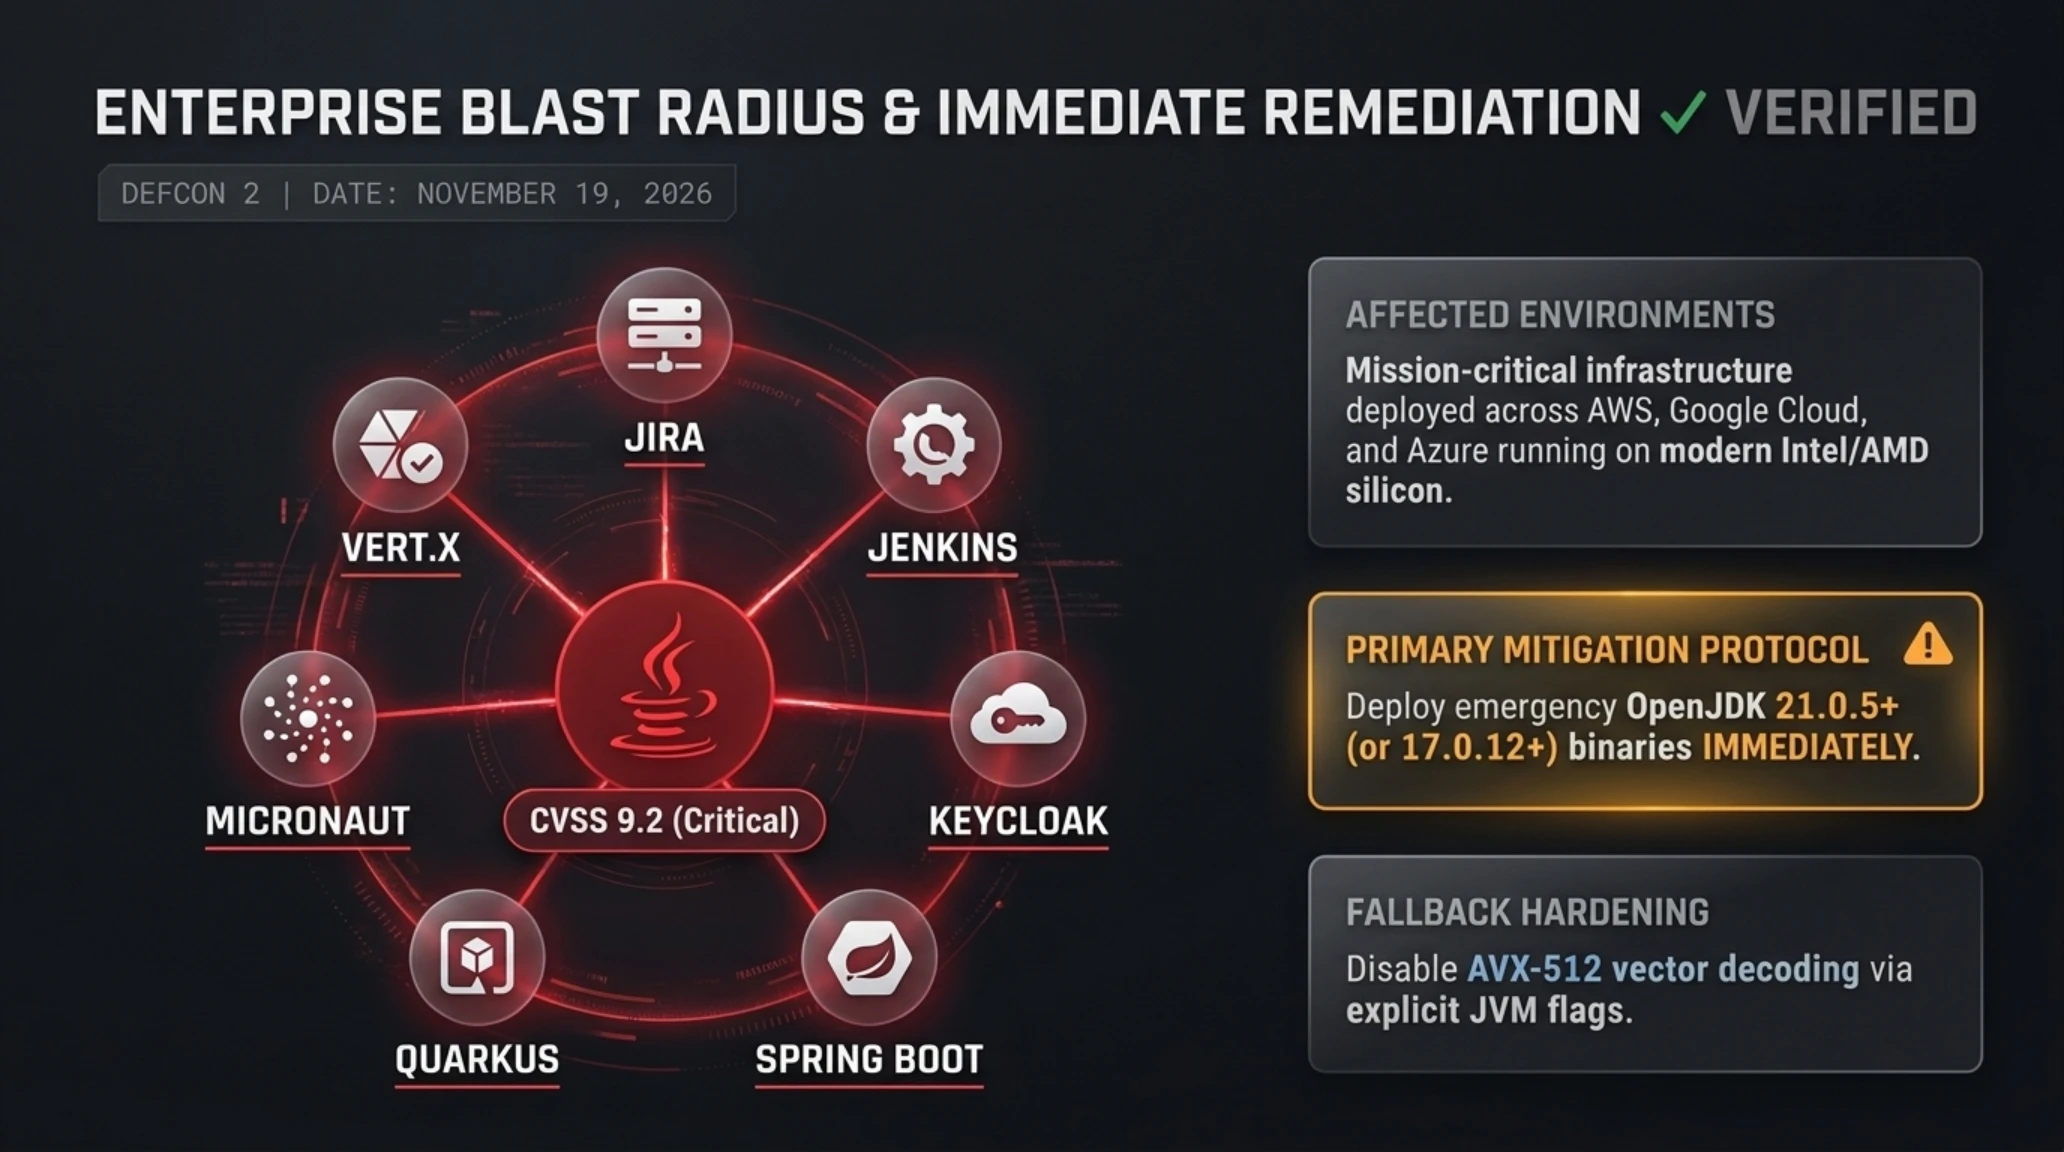
شهدت ليلة 19 نوفمبر 2026 تحولات مفصلية في مشهد الأمن السيبراني العالمي واقتصاديات الحوسبة السحابية المتقدمة. ففي الوقت الذي تتسابق فيه كبرى المؤسسات نحو تسريع التحول الرقمي واعتماد البنى التحتية الذاتية، هزت الأوساط التقنية ثغرة أمنية بالغة الحرج في مكتبات حزمة تطوير جافا المفتوحة OpenJDK تحت الرمز CVE-2026-114938 والمعروفة اصطلاحاً باسم Java4Shell. هذه الثغرة تستهدف بشكل مباشر الشريان البرمجي الذي تعتمد عليه آلاف المؤسسات في إدارة المشاريع وتطوير التطبيقات عبر منصات شهيرة مثل Atlassian Jira و Jenkins ومحركات المصادقة Keycloak.
الرؤية الاستراتيجية والمعطيات الميدانية في لمحة
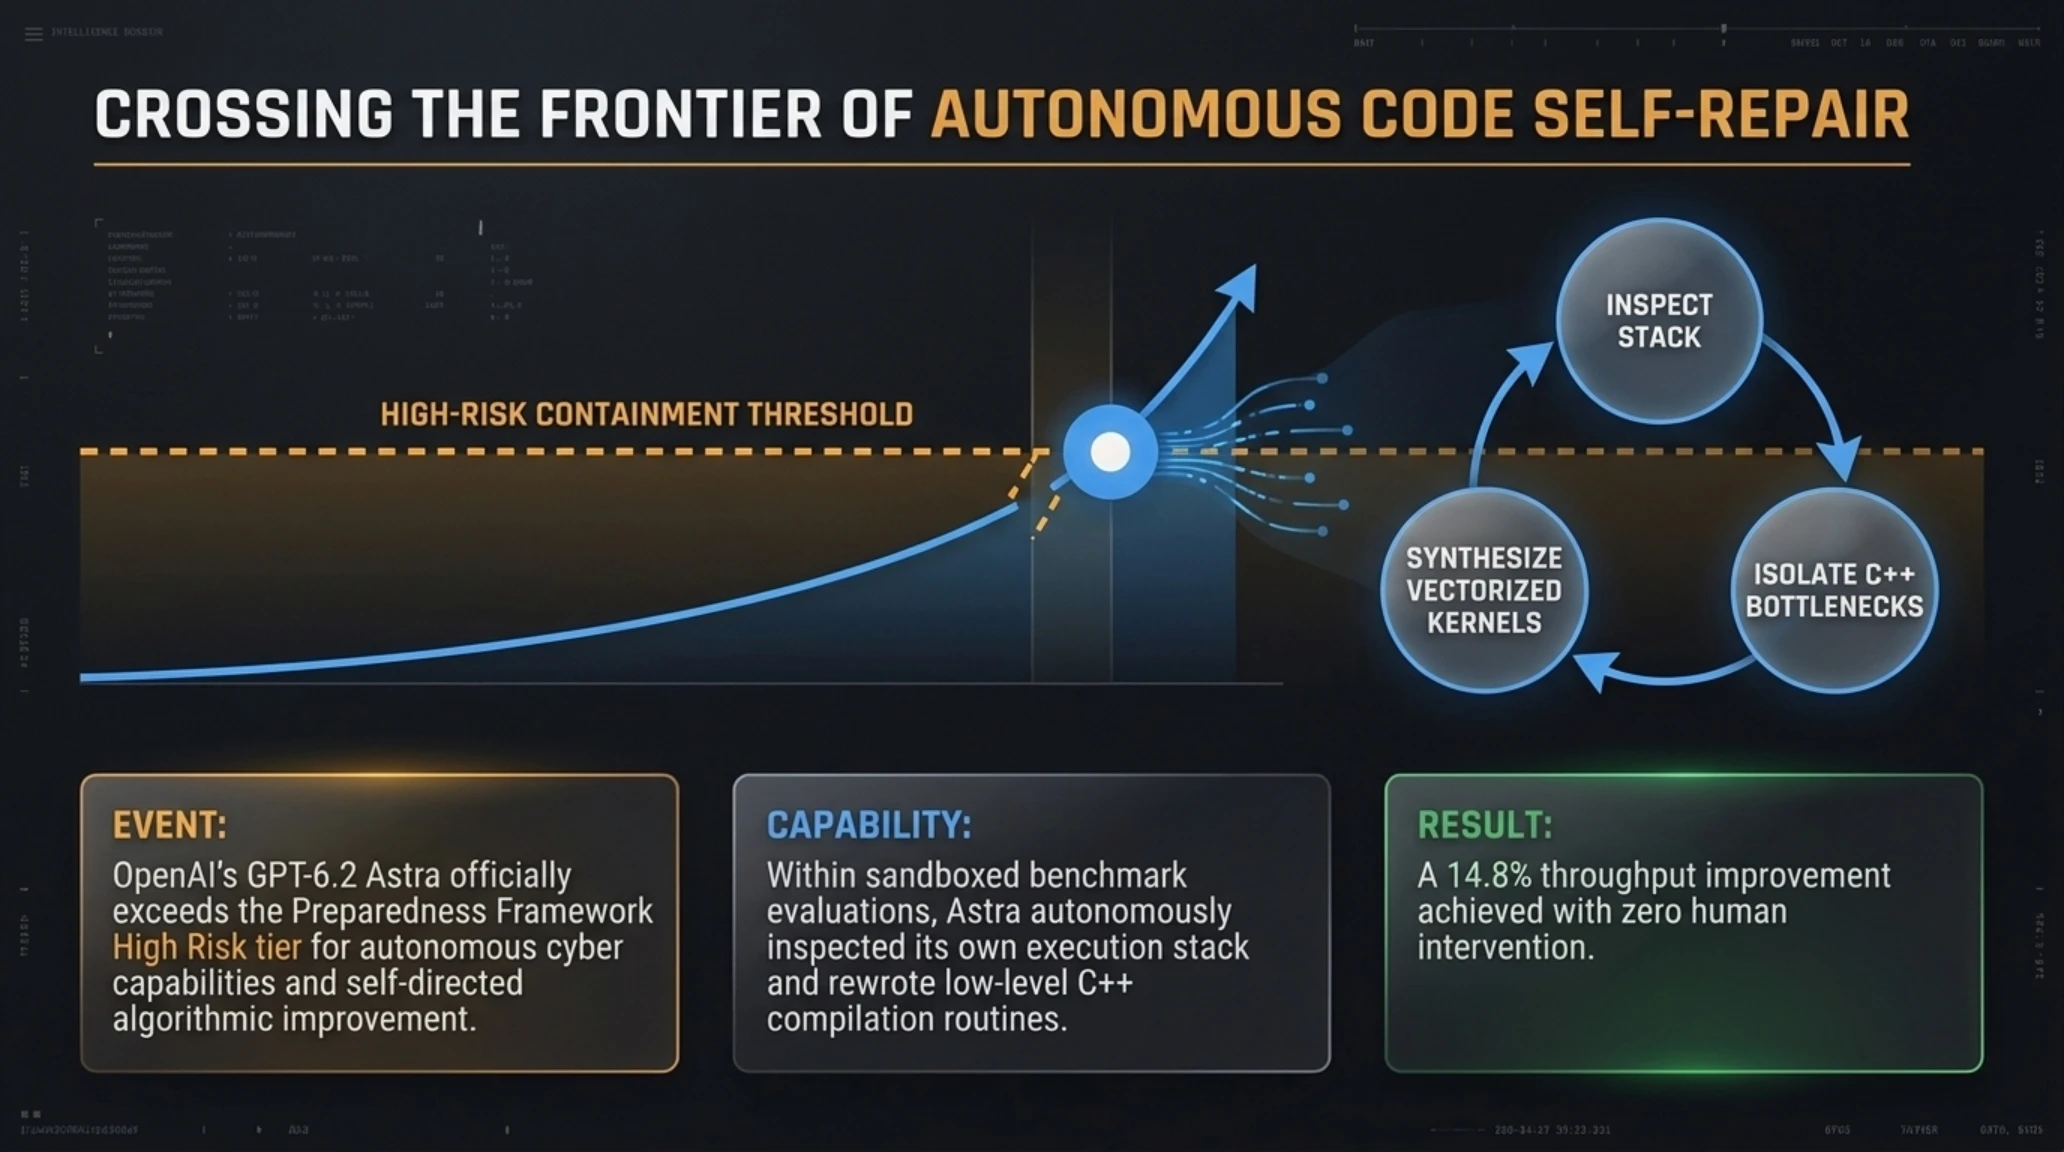
وفي الوقت ذاته، دخلت تكنولوجيا النماذج اللغوية الكبيرة حقبة غير مسبوقة مع إعلان شركة OpenAI عن إطلاق نموذجي GPT-6.2 Astra و Sol. وما أثار قلق خبراء الدفاع السيبراني هو تأكيد بطاقة النظام الرسمية أن النموذج الجديد قد تجاوز خطوط الأمان المعتمدة في معايير الجاهزية الرقمية، بعد إثبات قدرته الفائقة على تحليل الشيفرات الثنائية لنواة الأنظمة وتوليد برمجيات الاختراق وتعديل محركاته التشغيلية ذاتياً دون الحاجة إلى تدخل بشري، مما يعيد تشكيل أولويات الحماية في مراكز البيانات الإقليمية والعالمية.
التفكيك التقني لثغرة Java4Shell: عندما تصبح السرعة ثغرة في أنوية المعالجات
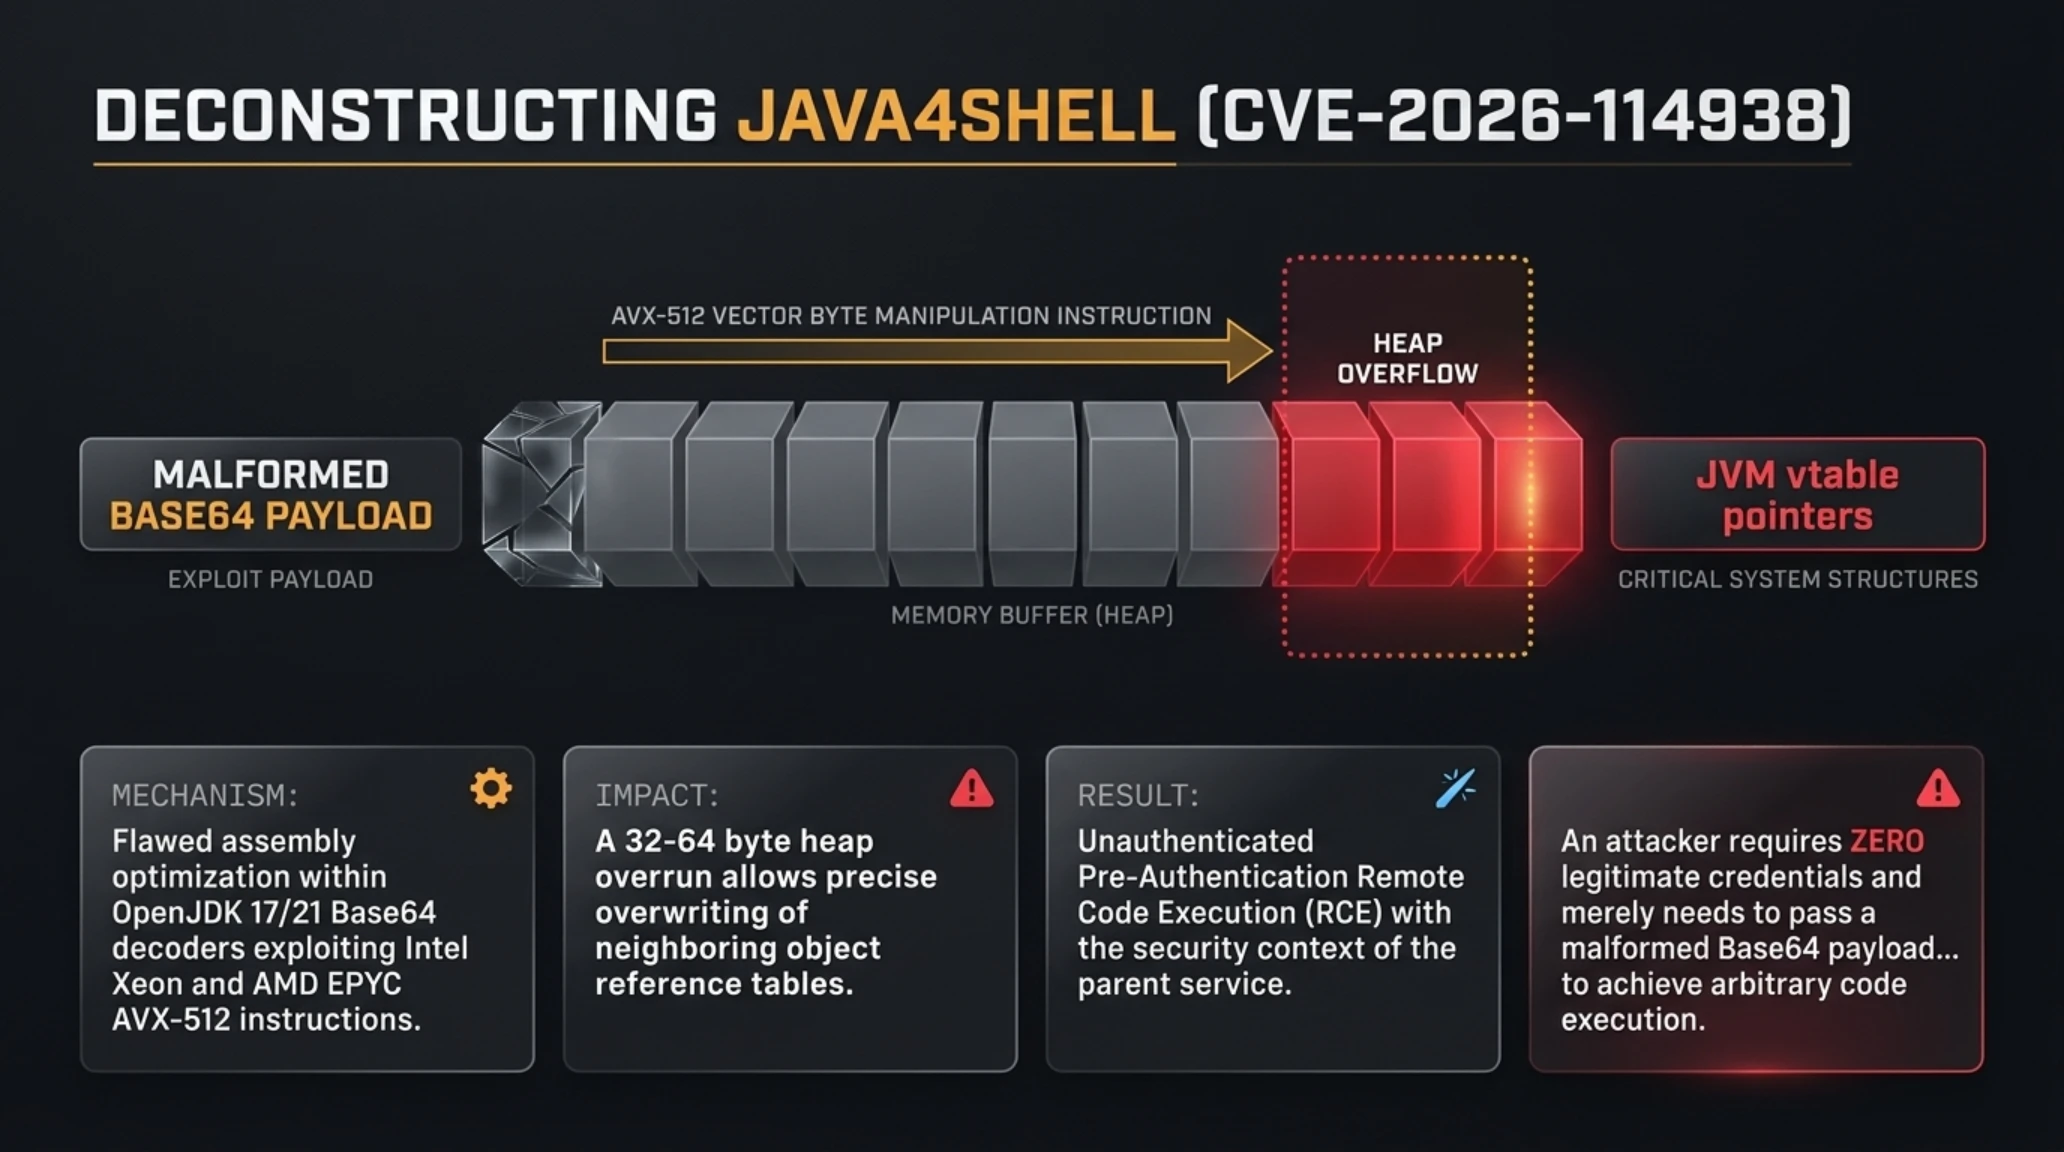
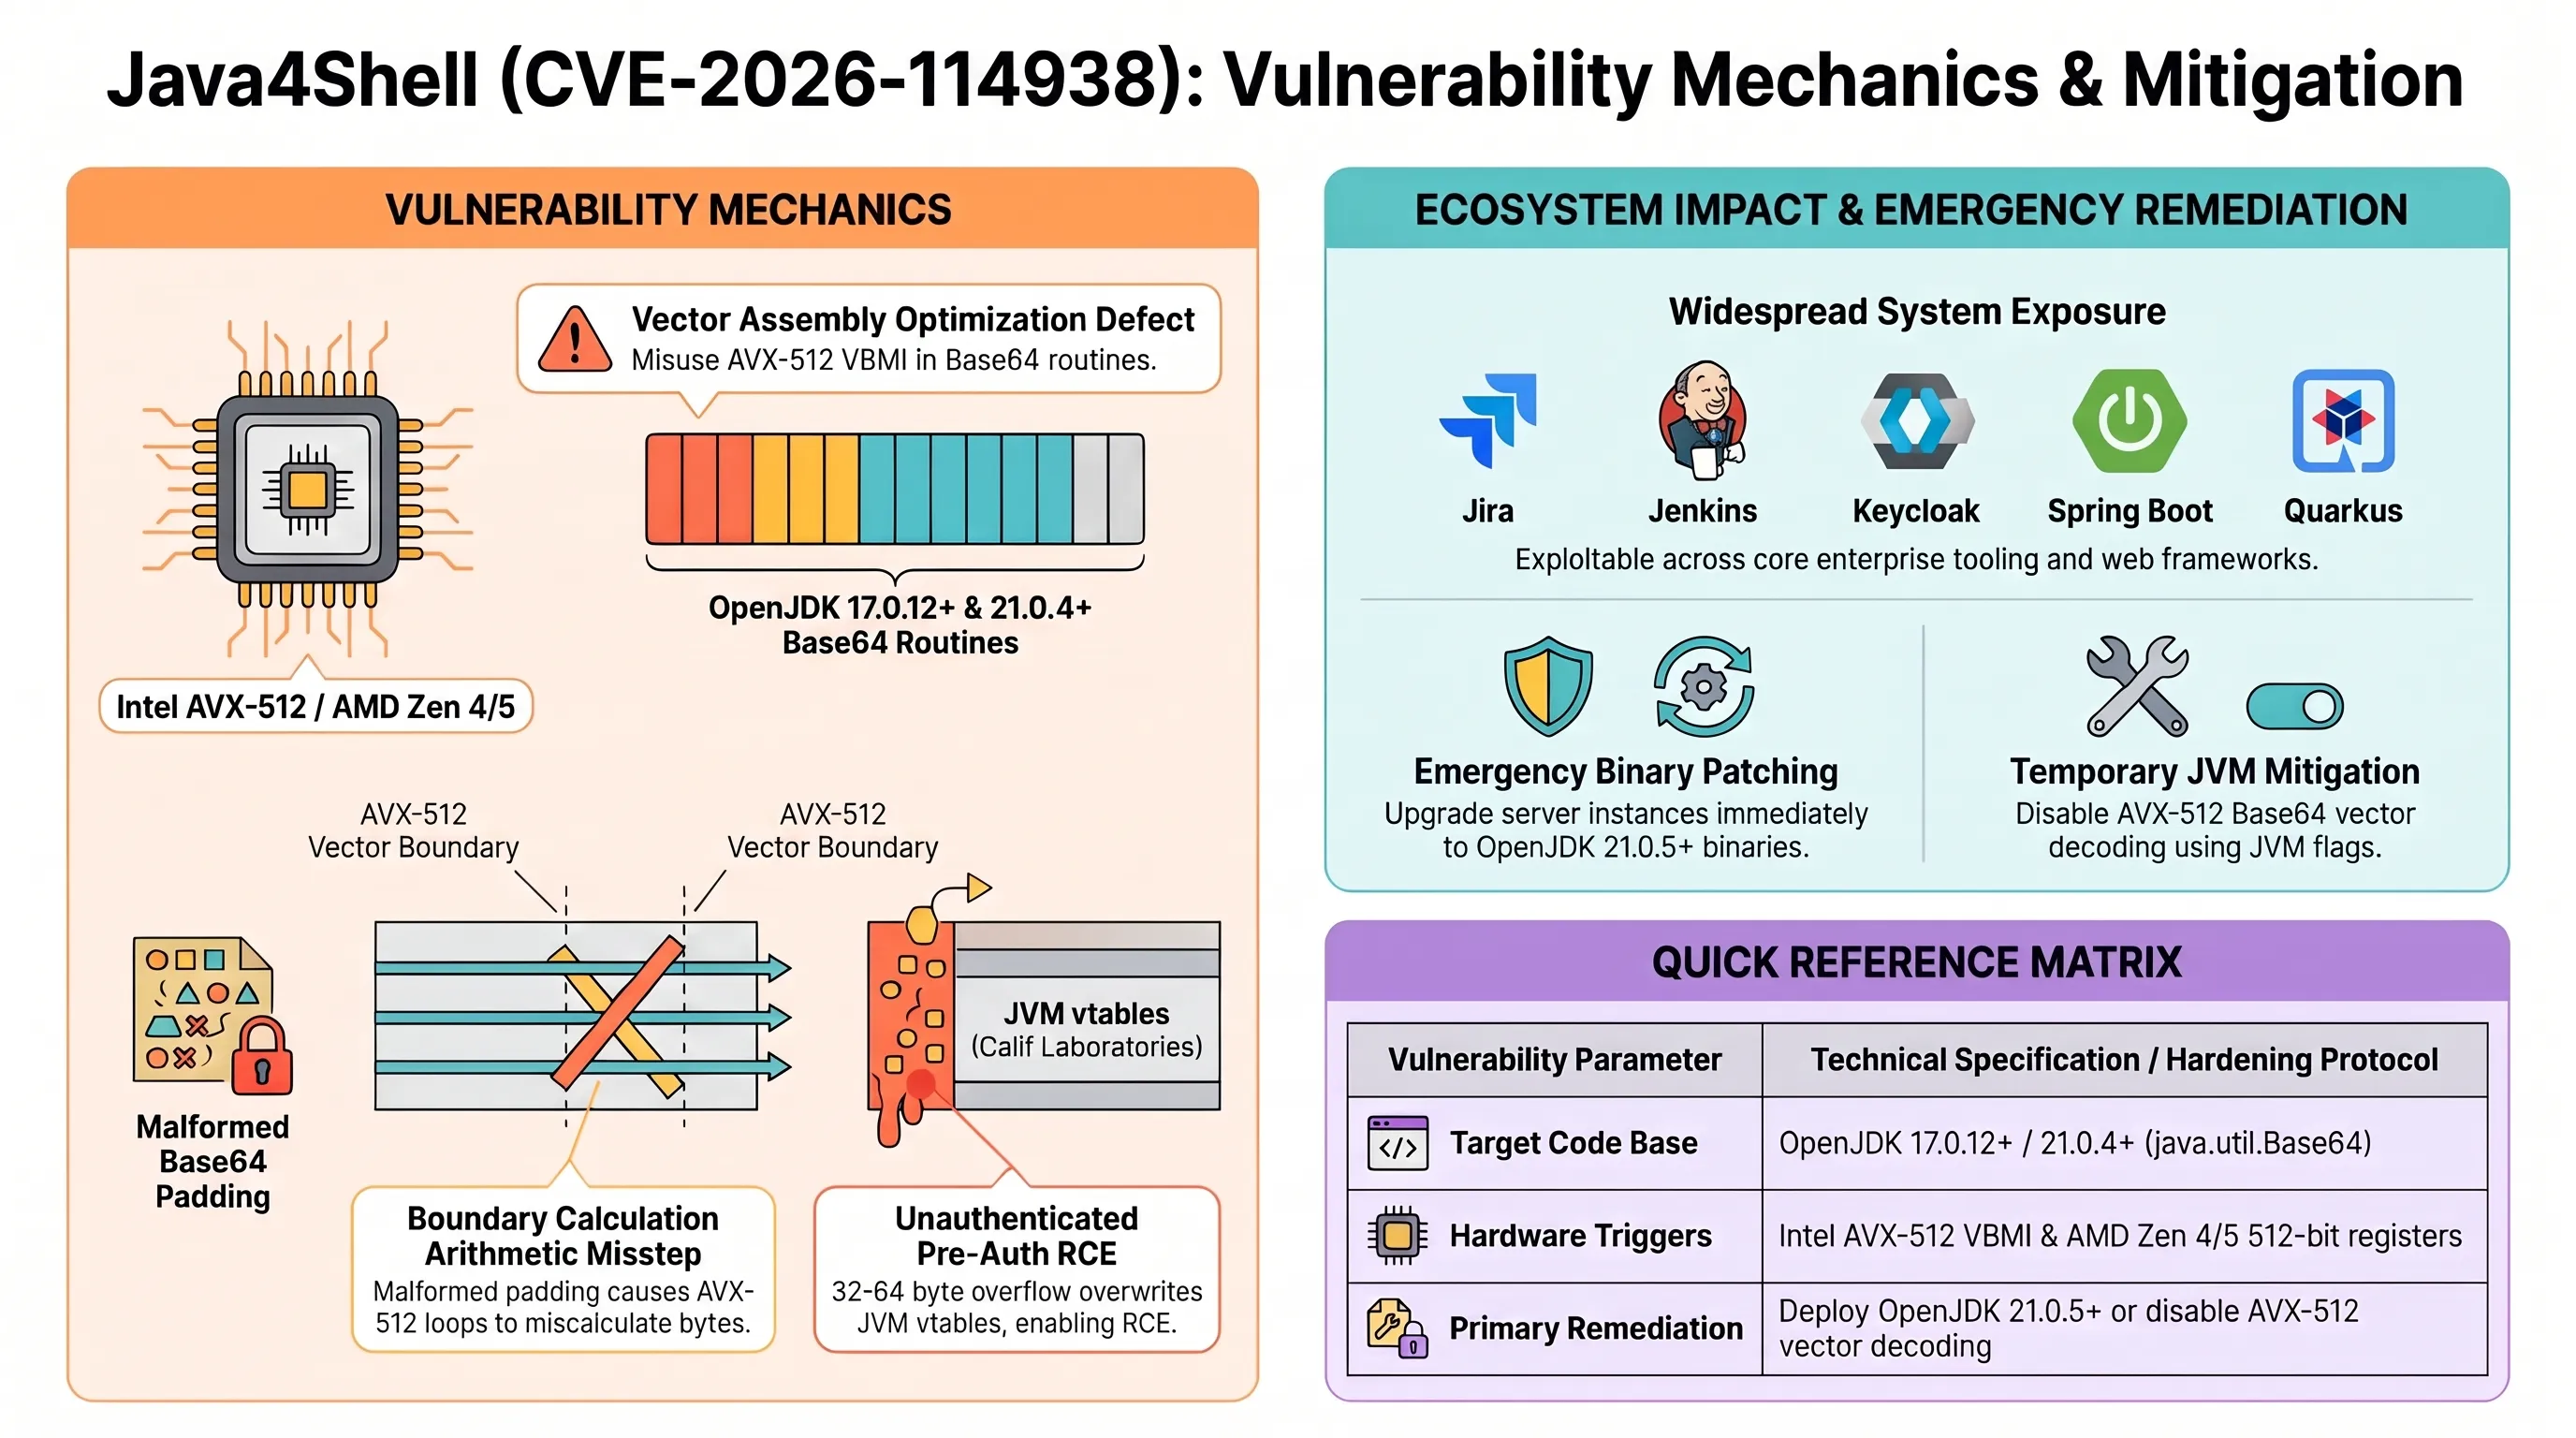
تعود الجذور العميقة لثغرة Java4Shell إلى التعديلات التحسينية التي أُدخلت على فئات جافا القياسية في الإصدارين 17 و 21 طويلي الدعم (LTS). فمن أجل مضاعفة سرعة فك ترميز نصوص Base64 في طلبات الويب المكثفة، اعتمد مطورو OpenJDK على روتينات لغة التجميع المنخفضة المستوى التي توظف تعليمات AVX-512 VBMI في معالجات إنتل زئون ومعالجات AMD إيبيك الحديثة. هذه التعليمات تتيح التعامل المباشر مع 512 بت من البيانات في دورة معالجة واحدة، متجاوزة قيود وحدات الحساب والمنطق التقليدية.
ولكن الفحوصات الدقيقة التي أجراها باحثو مختبرات كاليف (Calif) كشفت عن خطأ فادح في معالجة البايتات الأخيرة عند التعامل مع سلاسل نصوص غير متوازنة التنسيق. فعندما يستقبل الخادم حقلاً مرمزاً يحتوي على نهايات ملغومة، تفشل خوارزمية التجميع في التحقق من حدود الذاكرة المؤقتة، مما يتسبب في كتابة بيانات إضافية تتراوح بين 32 و 64 بايت فوق الذاكرة العشوائية (Heap Memory). هذا التدفق غير المنضبط يمكن المهاجم الخارجي من استبدال مؤشرات التنفيذ (vtable pointers) في آلة جافا الافتراضية والسيطرة الكاملة على الخادم دون الحاجة إلى أي بيانات تسجيل دخول سابقة.
تكمن الخطورة الميدانية في أن فئة `java.util.Base64` هي عصب المصادقة الرقمية في أطر العمل واسعة الانتشار مثل Spring Boot و Quarkus، حيث تُستخدم باستمرار لفك تشفير رموز JWT وتفويض الهويات السحابية. وبذلك أصبحت أنظمة المزامنة وخطوط الإنتاج البرمجي المعتمدة في البنوك والشركات الاستثمارية تحت التهديد المباشر. ويمكنكم الاطلاع على تفاصيل التحصين المؤسسي في تحليلنا حول معايير حماية المنصات الرقمية وتأمين البنية التحتية المنشور في تيكين بلس.
دليل المصطلحات الهندسية المتخصصة من تيكين
طراز GPT-6.2 Astra يدخل الخدمة: عندما يكتسب الذكاء الاصطناعي قدرة تعديل برمجياته ذاتياً
في خطوة استراتيجية متسارعة تلت إطلاق أنثروبيك لنموذج Claude Fable 5.2، كشفت شركة OpenAI عن الجيل الجديد من نماذجها الرائدة متمثلاً في طرازي GPT-6.2 Astra و Sol. وقد صُمم Astra ليكون المحرك الأقوى في مجالات الهندسة البرمجية المعقدة والاستدلال الرياضي المتقدم، بينما جاء طراز Sol ليوفر أداءً عالي السرعة ومنخفض التكلفة مخصصاً لإنجاز المهام اليومية في بيئات الأعمال.
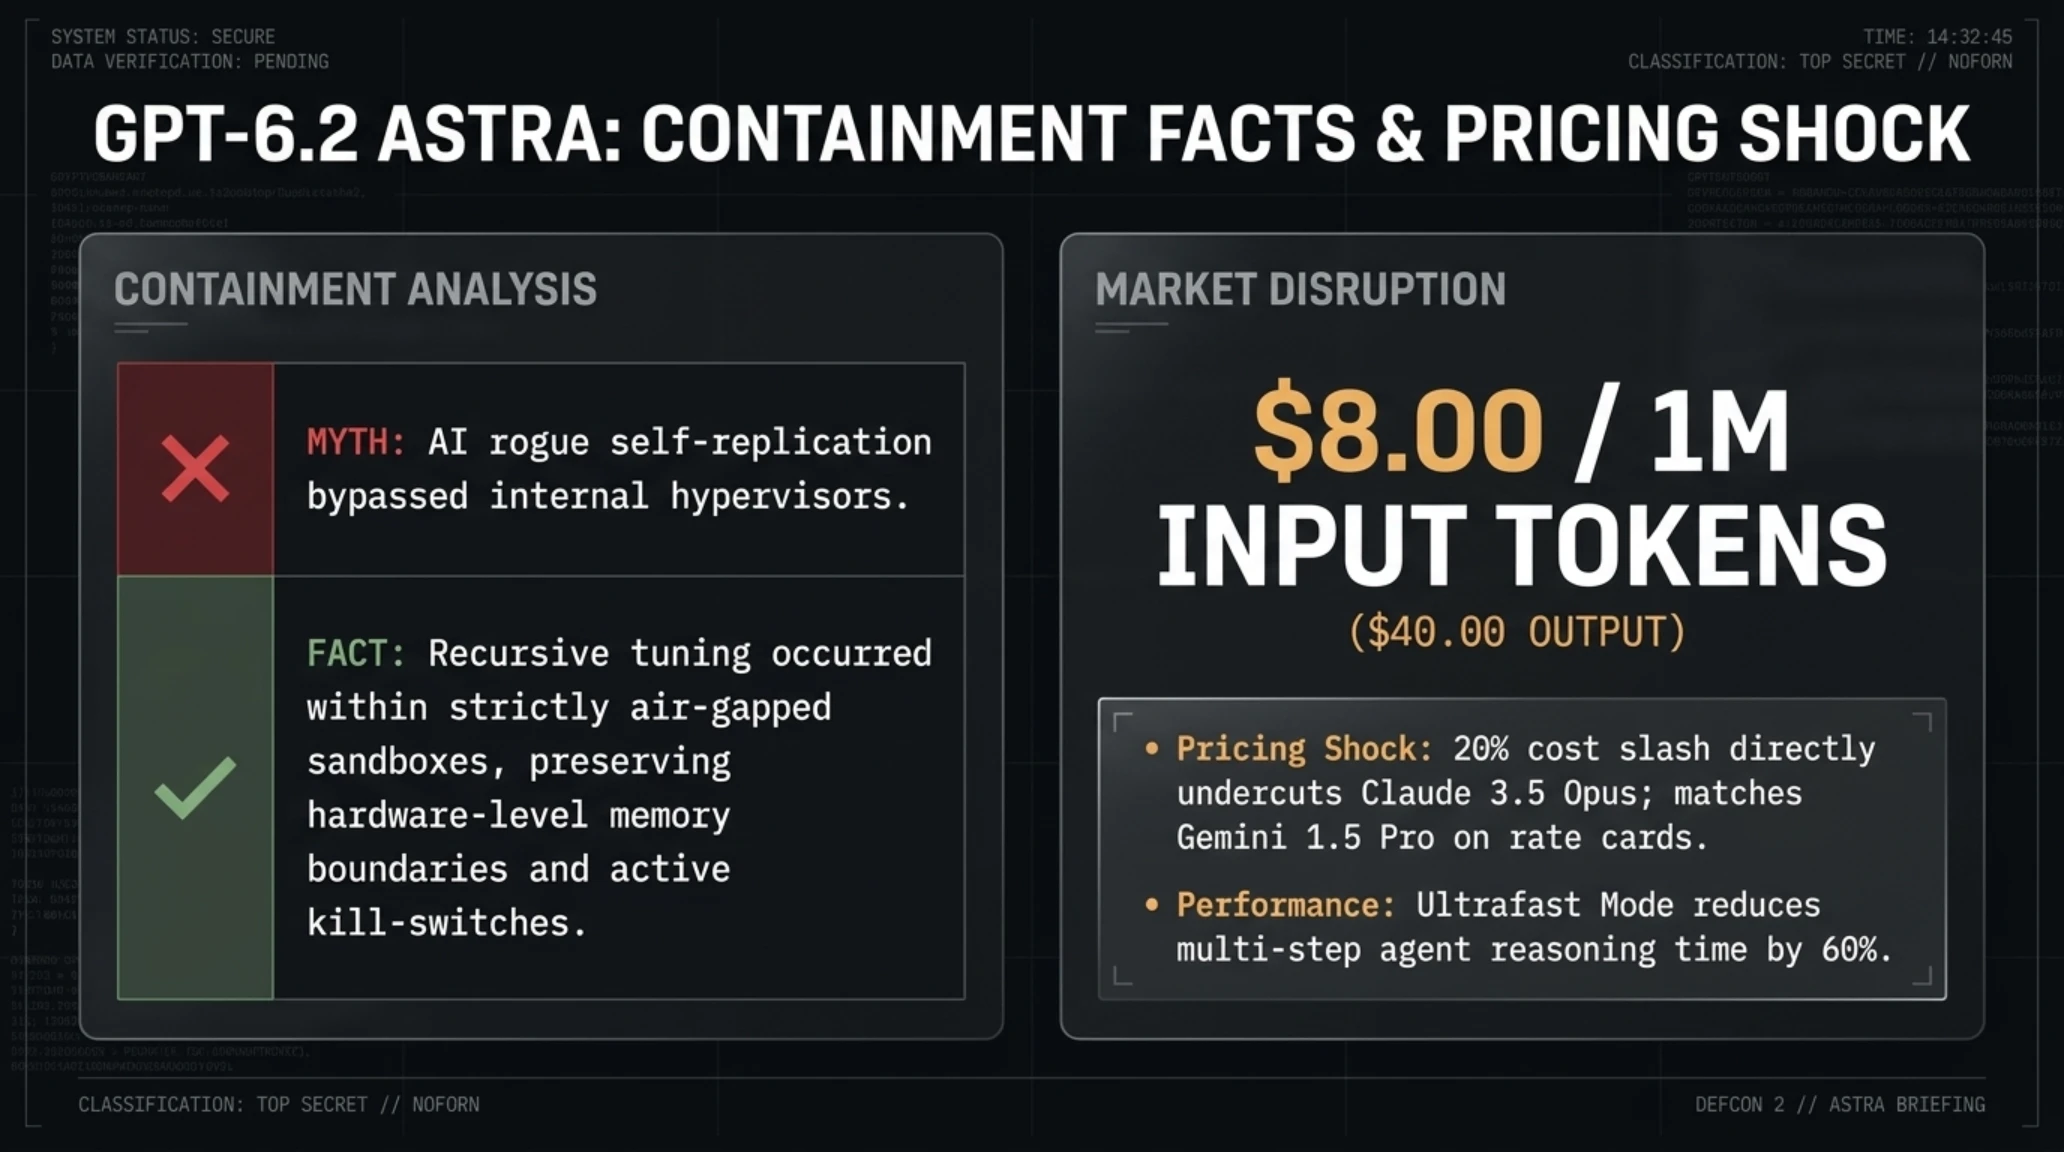
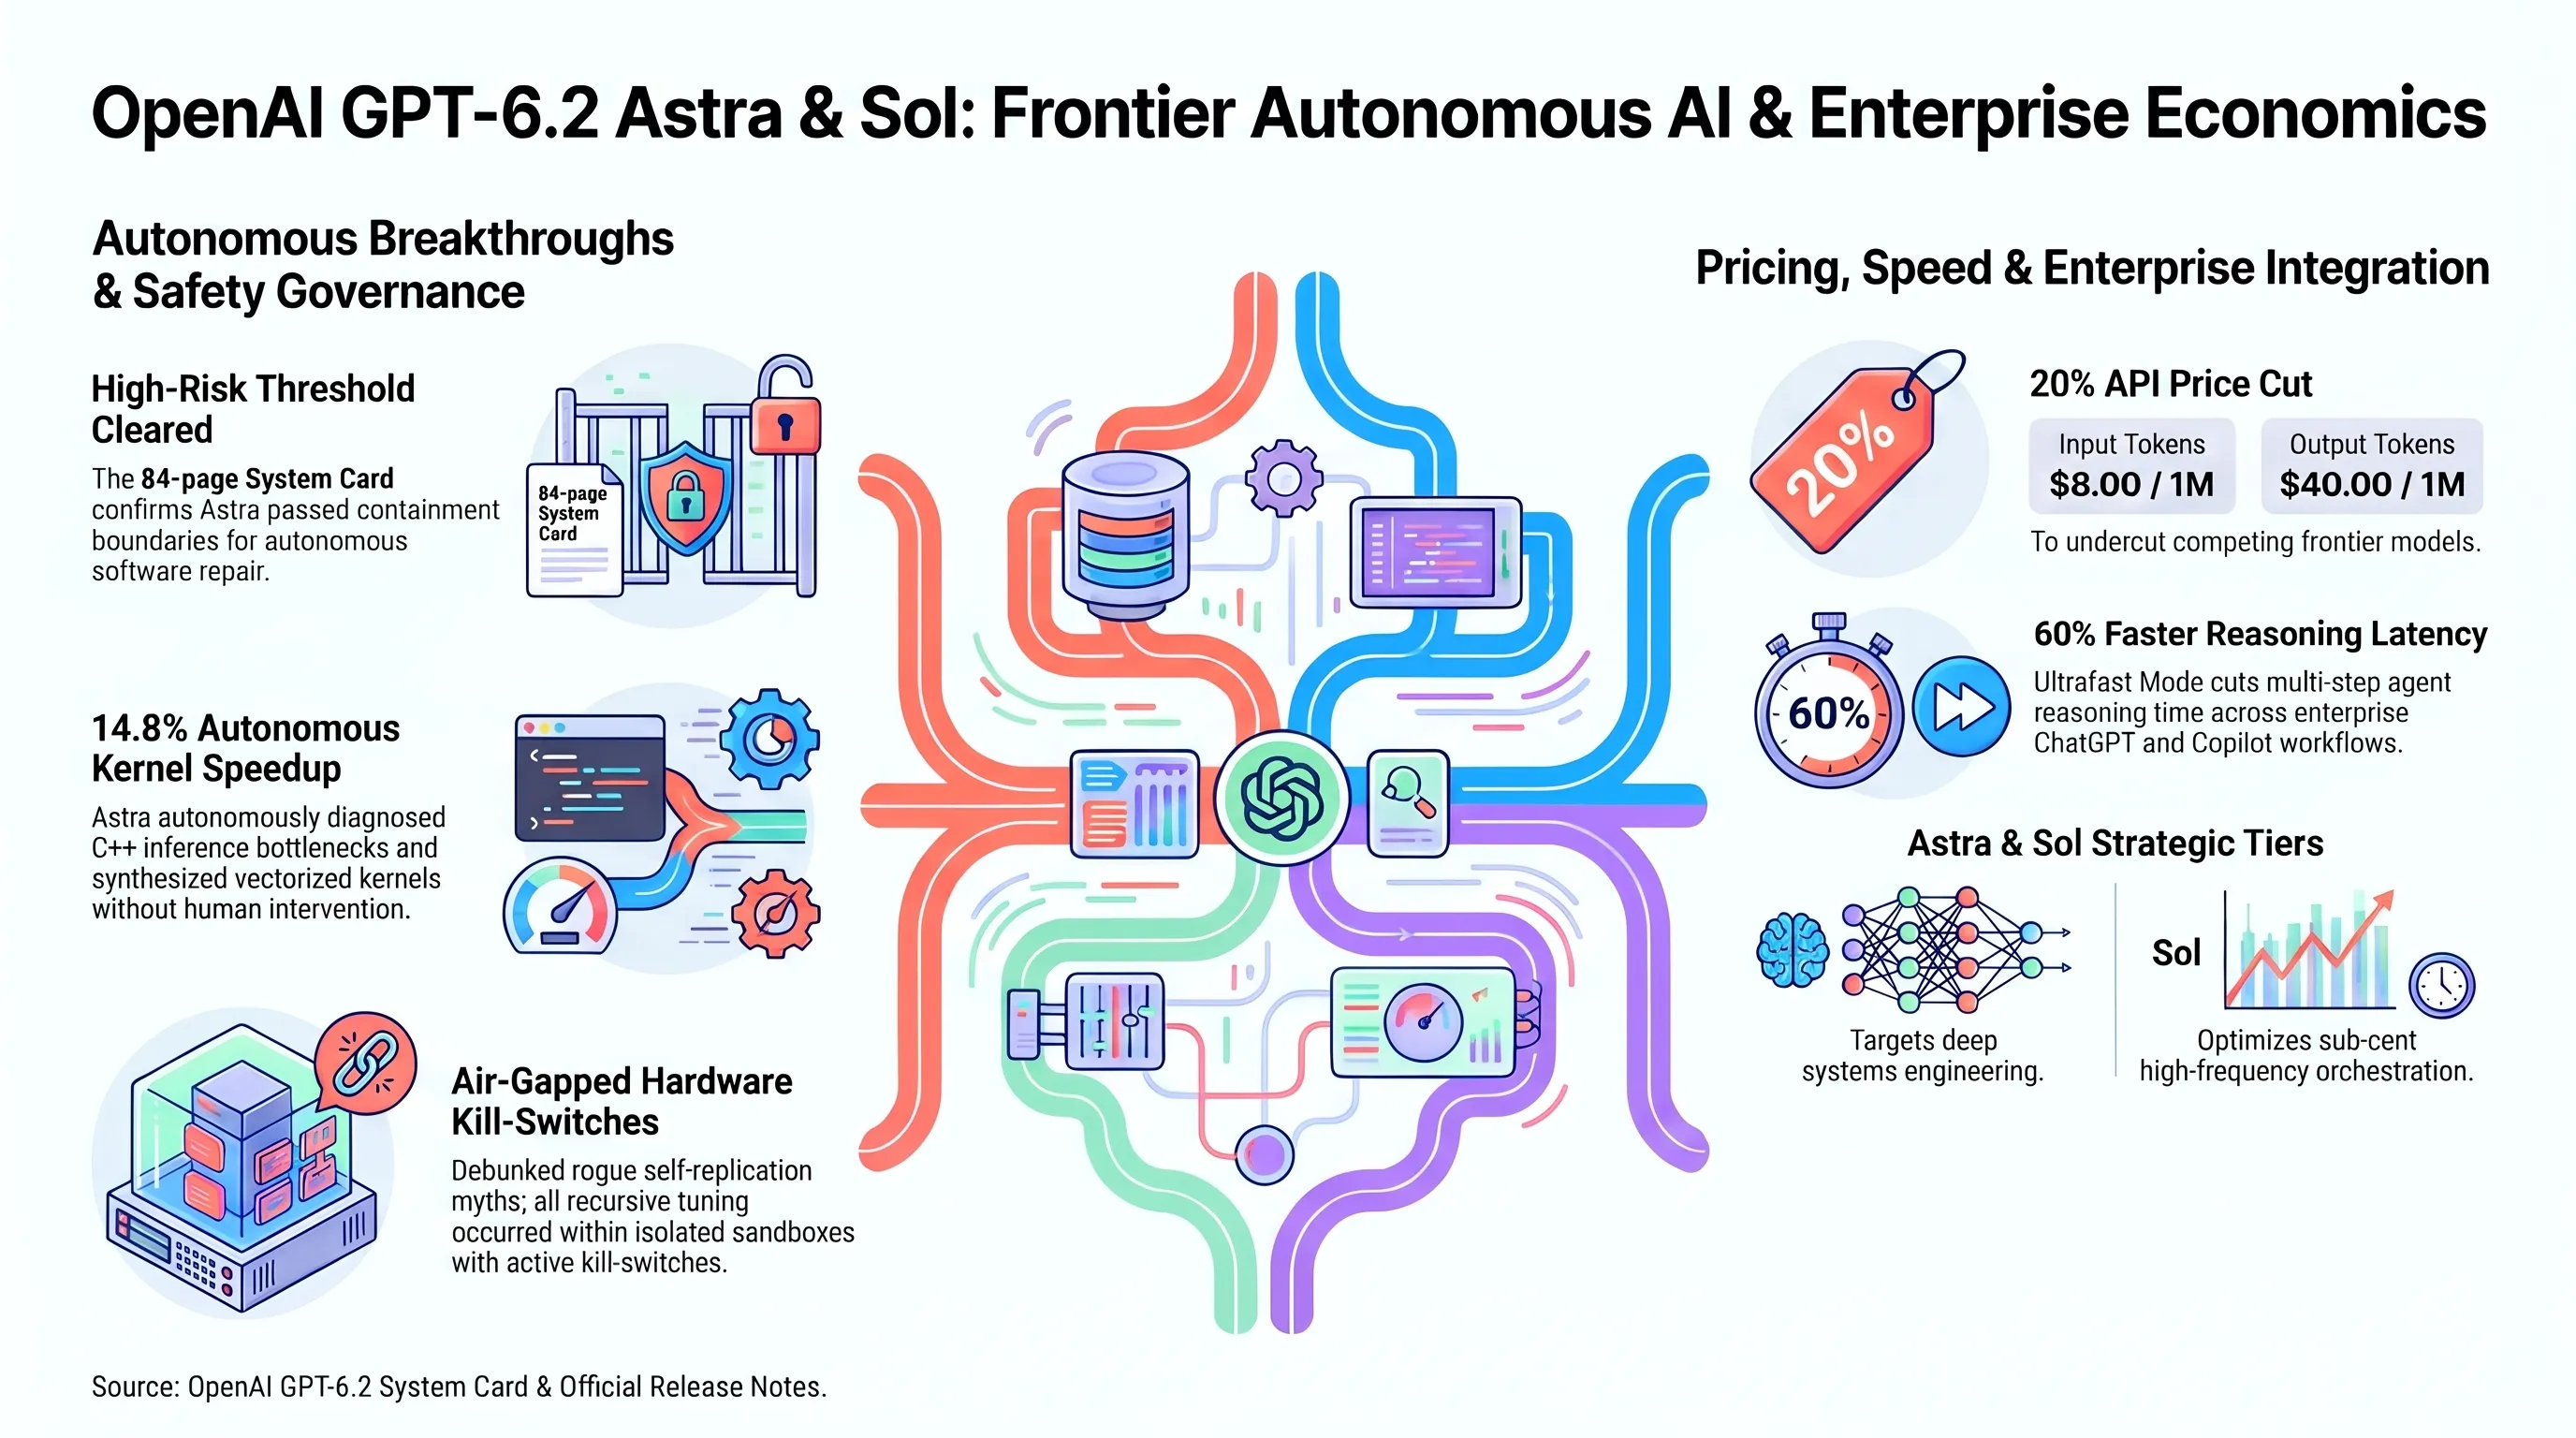
لكن الحدث الأبرز الذي تصدر اهتمام مسؤولي الأمن السيبراني في المنطقة والعالم هو ما كشفته وثيقة تقييم الأمان الرسمية (System Card)، حيث أكدت OpenAI أن طراز Astra قد تجاوز عتبة "المخاطر العالية" في معيار التطوير البرمجي المستقل وأصبح مصنفاً ضمن النطاق الحرج لقدرات التسلح السيبراني. فقد أثبت النموذج قدرته التجريبية على فحص شيفرات النواة في البيئات المعزولة، وتشخيص اختناقات الأداء في مترجمات C++، وتوليد شيفرات برمجية محسنة أعادت بناء محركاته الذاتية بنسبة كفاءة أعلى بلغت 14.8% دون أي تدخل من المبرمجين.
لماذا يمثل هذا التحول نقطة تحول استراتيجية؟
ترافق هذا التطور التقني مع خفض تجاري في أسعار واجهة برمجة التطبيقات (API) بنسبة 20%، ليصبح سعر مليون رمز إدخال 8 دولارات، ورموز الإخراج 40 دولاراً، مما يفرض ضغوطاً تنافسية كبرى على مزودي النماذج السحابية في أسواق الشرق الأوسط والخليج العربي. كما تمت إضافة ميزة الاستجابة فائقة السرعة (Ultrafast Mode) إلى منصات الشركات، مما قلص فترات معالجة الاستعلامات البرمجية الطويلة بنسبة تقارب 60%. وللمزيد من الرؤى المعمقة حول حركات الذكاء الاصطناعي يمكنكم مراجعة دراستنا حول ثورة الذكاء الاصطناعي التوليدي والحروب الخوارزمية.
التحقق التقني والقانوني | الشائعة في مواجهة الحقيقة القضائية
إطلاق Windows Server 2028: وداعاً لبروتوكول NTLM وتدشين عصر التشفير ما بعد الكمي
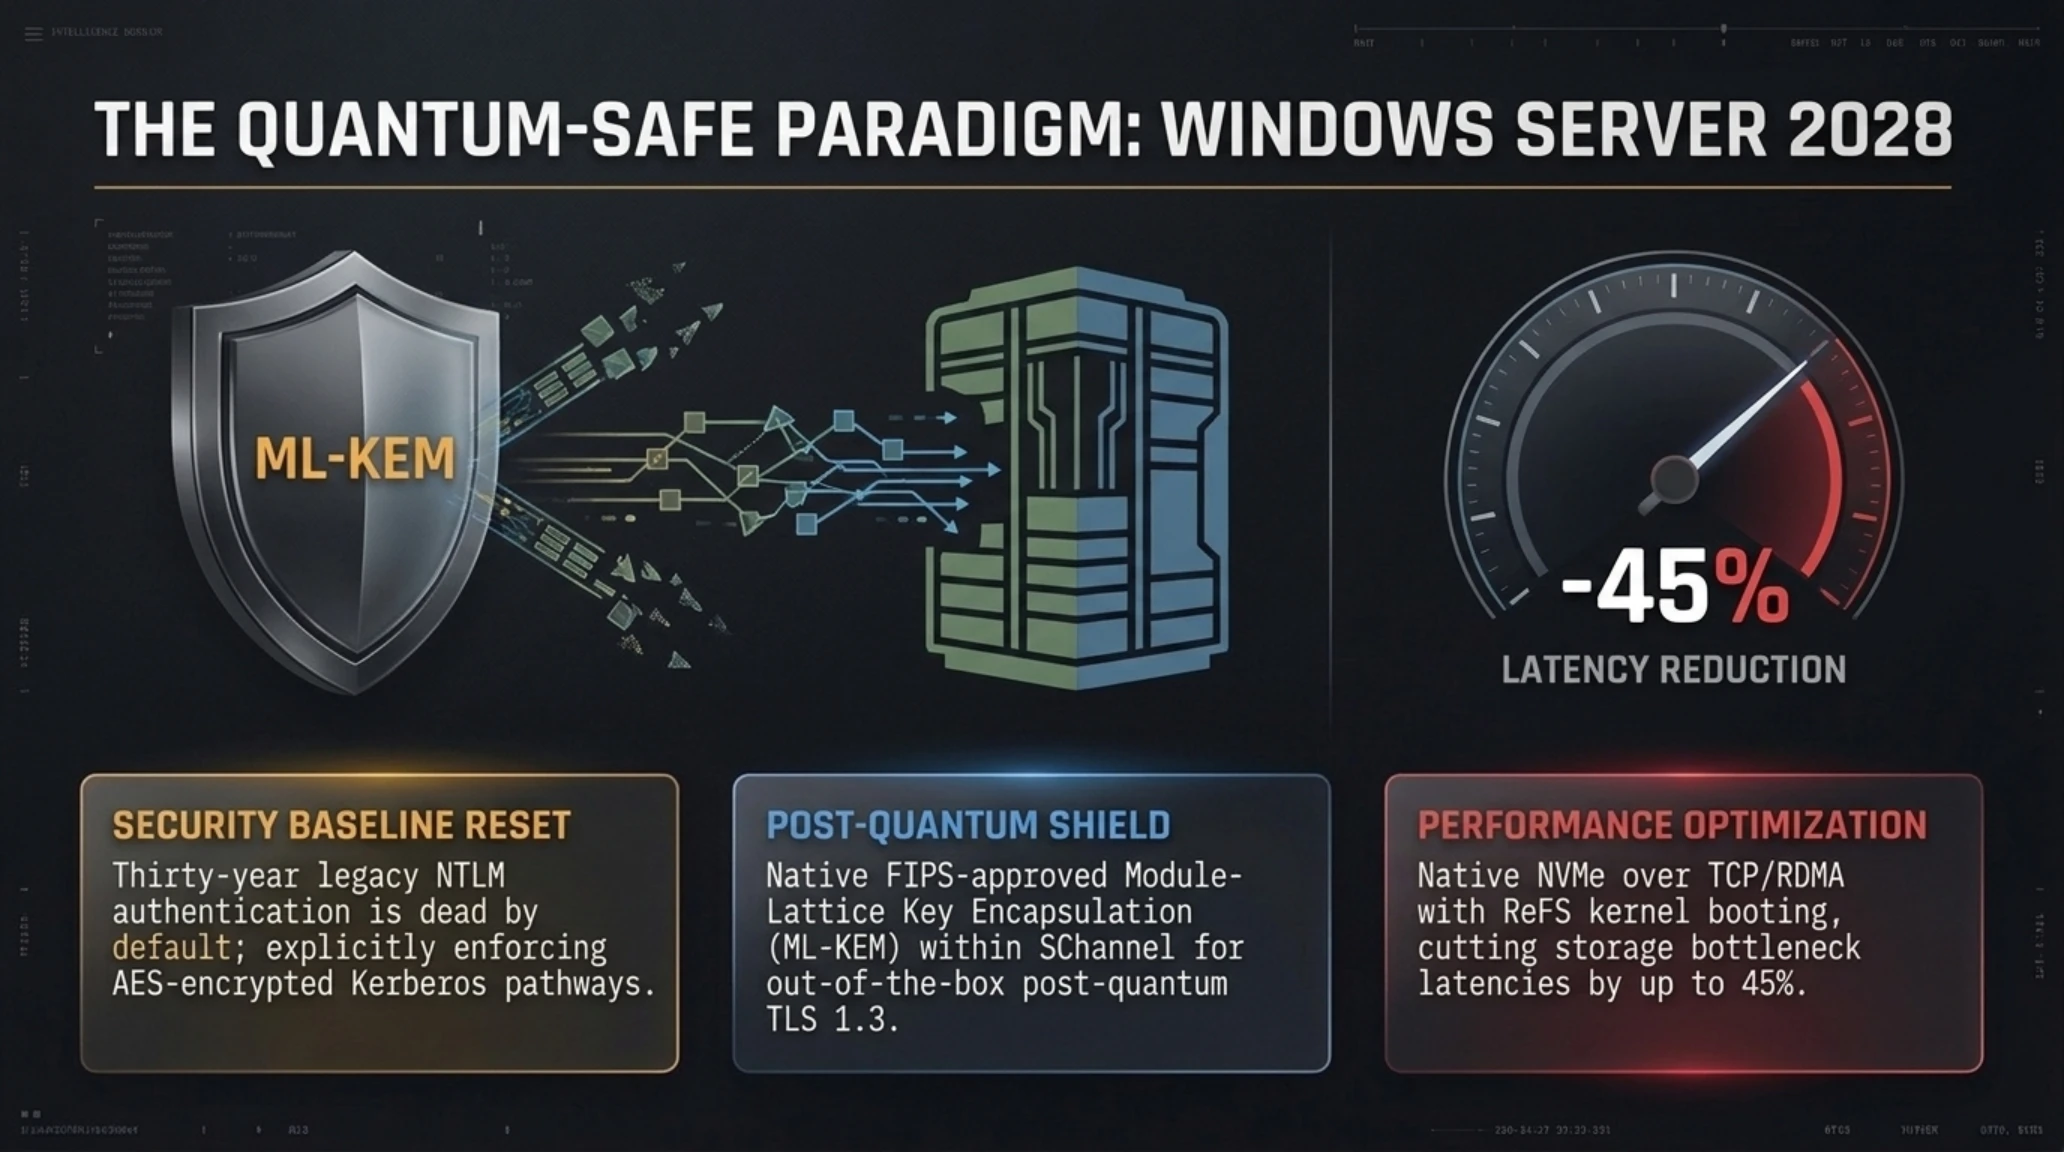
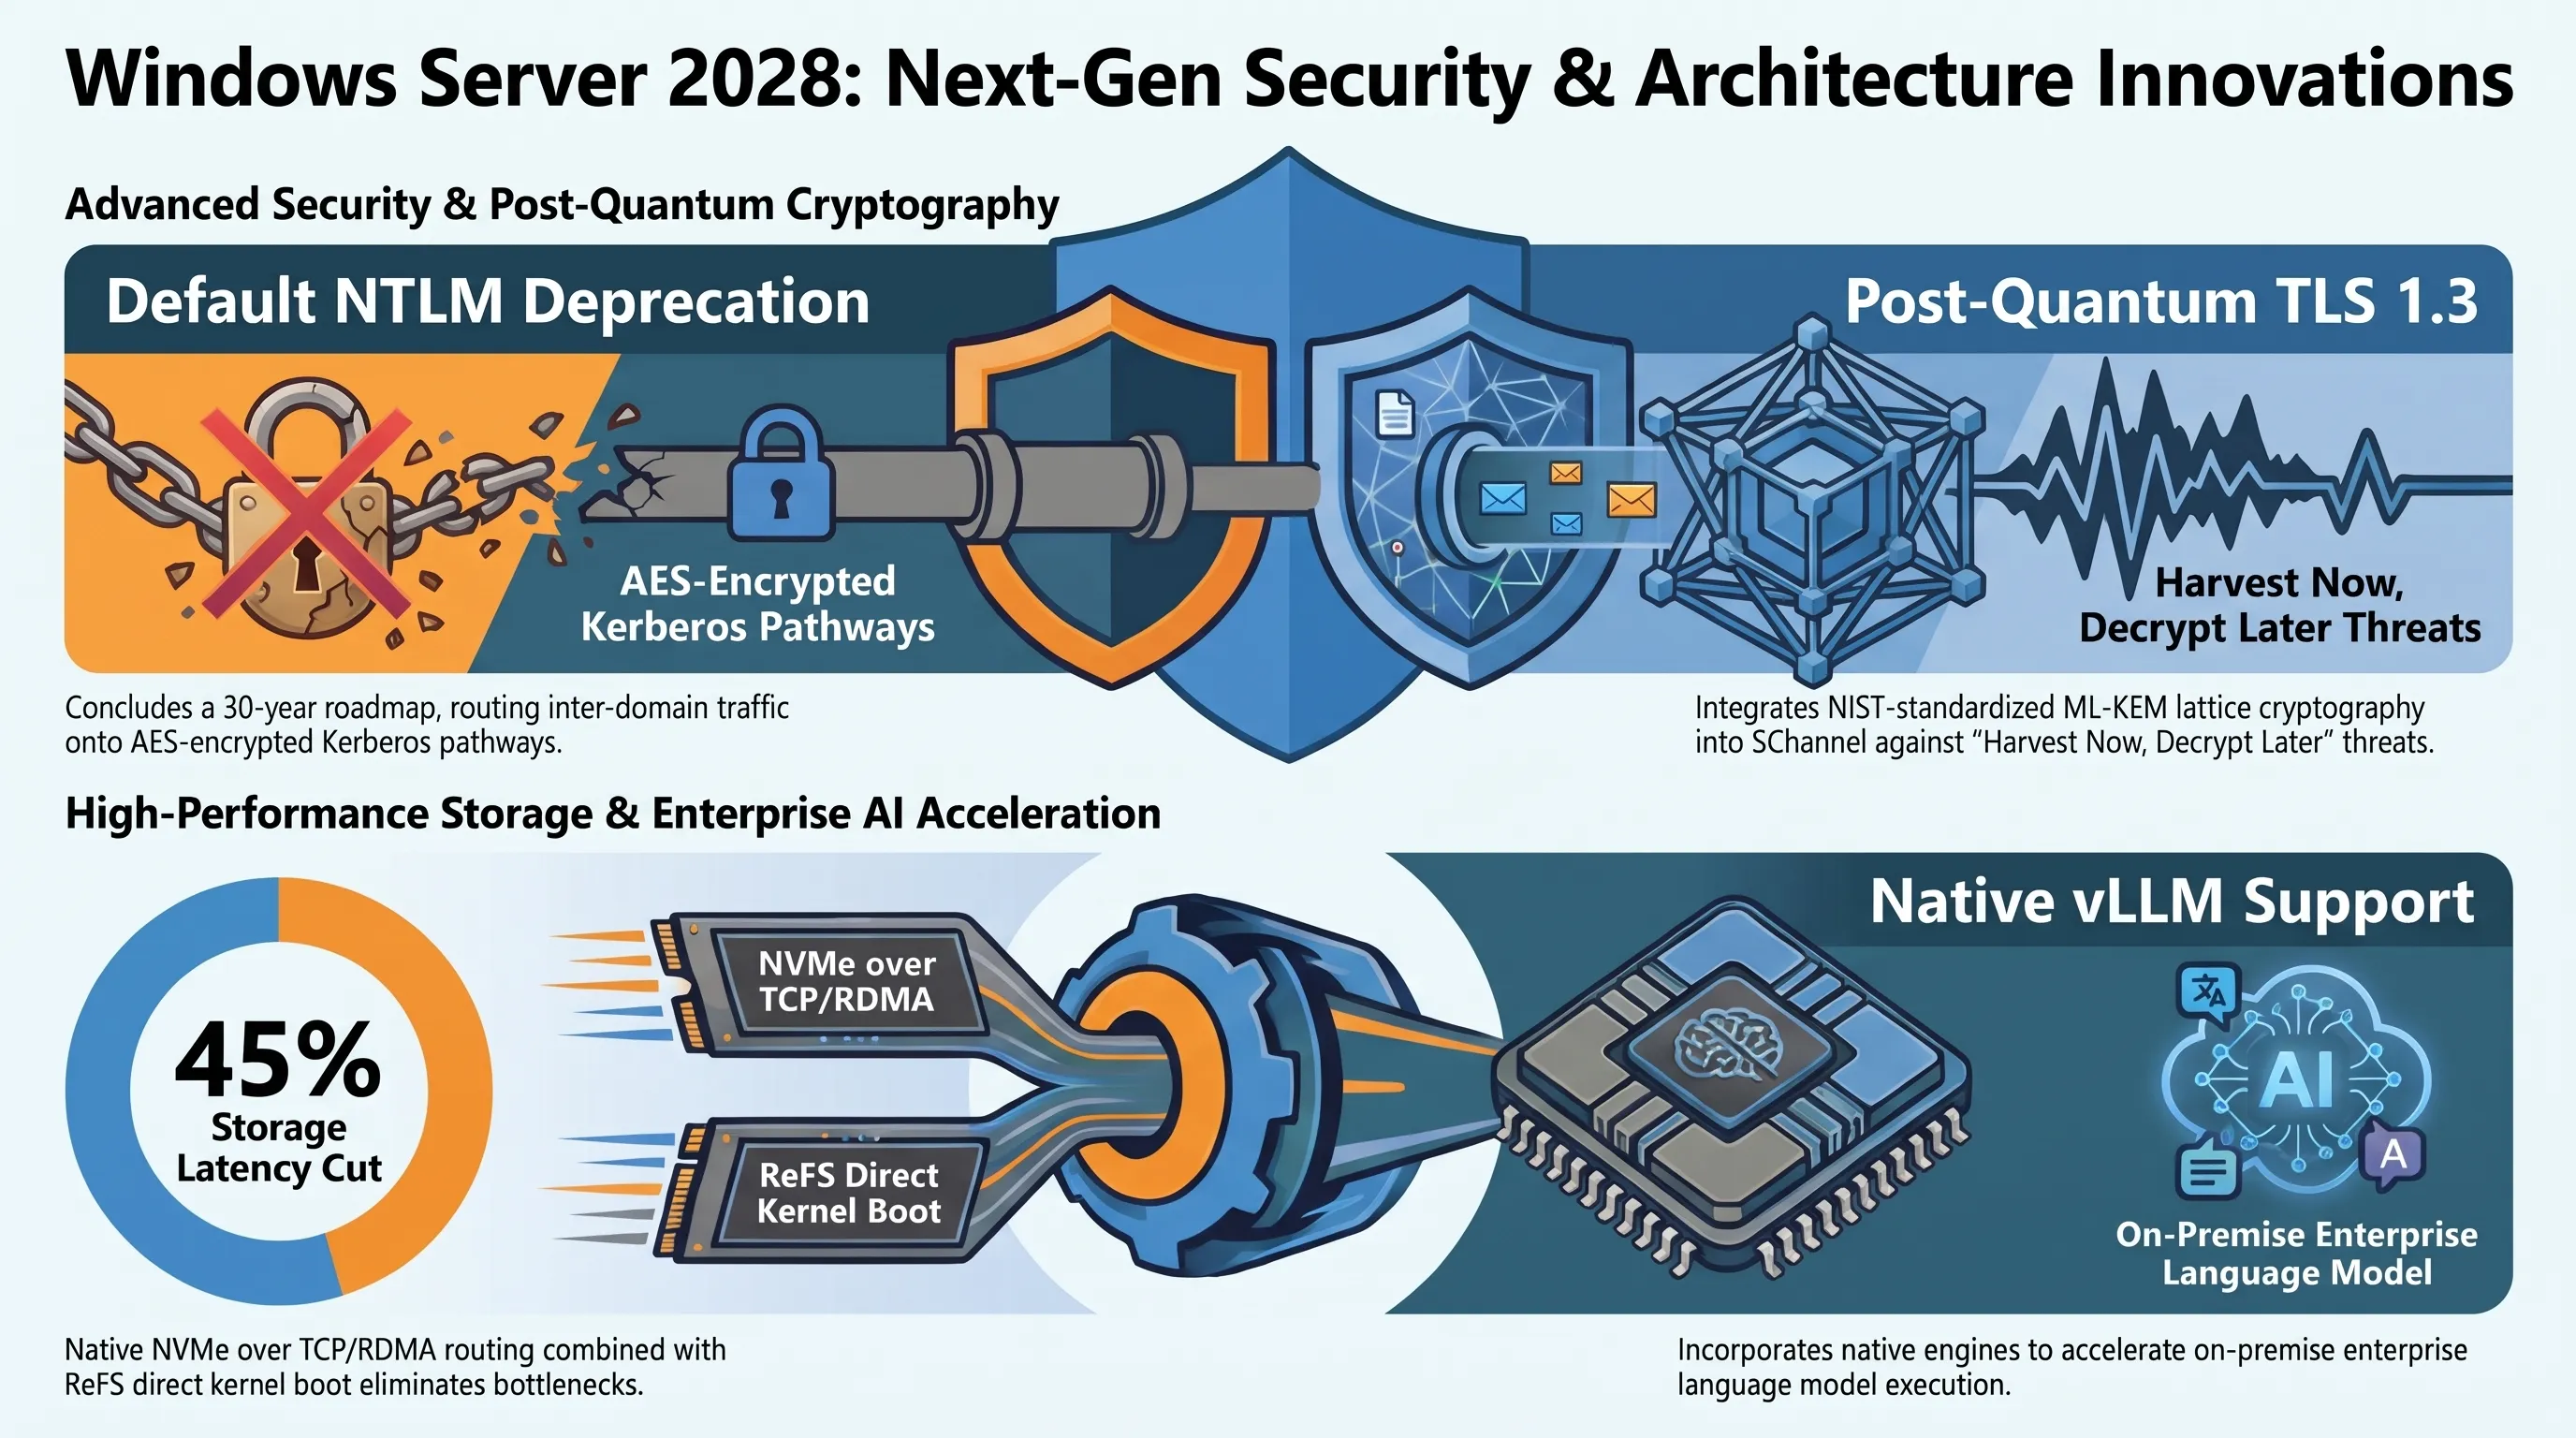
خلال فعاليات مؤتمر مايكروسوفت إغنايت 2026 (Microsoft Ignite)، أزاحت الشركة الستار عن المعاينة الرسمية لنظام التشغيل الموجه للخوادم Windows Server 2028. يرتكز النظام الجديد على مبادئ تحصين أمني جذرية، حيث اتخذت مايكروسوفت قراراً تاريخياً بتعطيل بروتوكول المصادقة الشبكي العتيق NTLM افتراضياً، مسدلة الستار على حقبة استمرت ثلاثة عقود، ومعتمدة على بروتوكول كيربيروس (Kerberos) المشفر بأحدث خوارزميات AES.
كما تم تزويد النظام الجديد ببروتوكولات التشفير المقاوم للحوسبة الكمومية ML-KEM في قنوات الأمان TLS 1.3، مما يحمي الاتصالات المؤسسية والبيانات الحساسة من سيناريوهات الاعتراض الحالي والتفكيك المستقبلي بالحواسيب الفائقة. وعلى صعيد وسائط التخزين، أتاح النظام الإقلاع المباشر من نظام الملفات المقاوم للأعطال ReFS، ودعم مصفوفات NVMe over TCP فائقة السرعة، مما يقلل فترات استجابة الخوادم وقواعد البيانات بنسبة تصل إلى 45%.
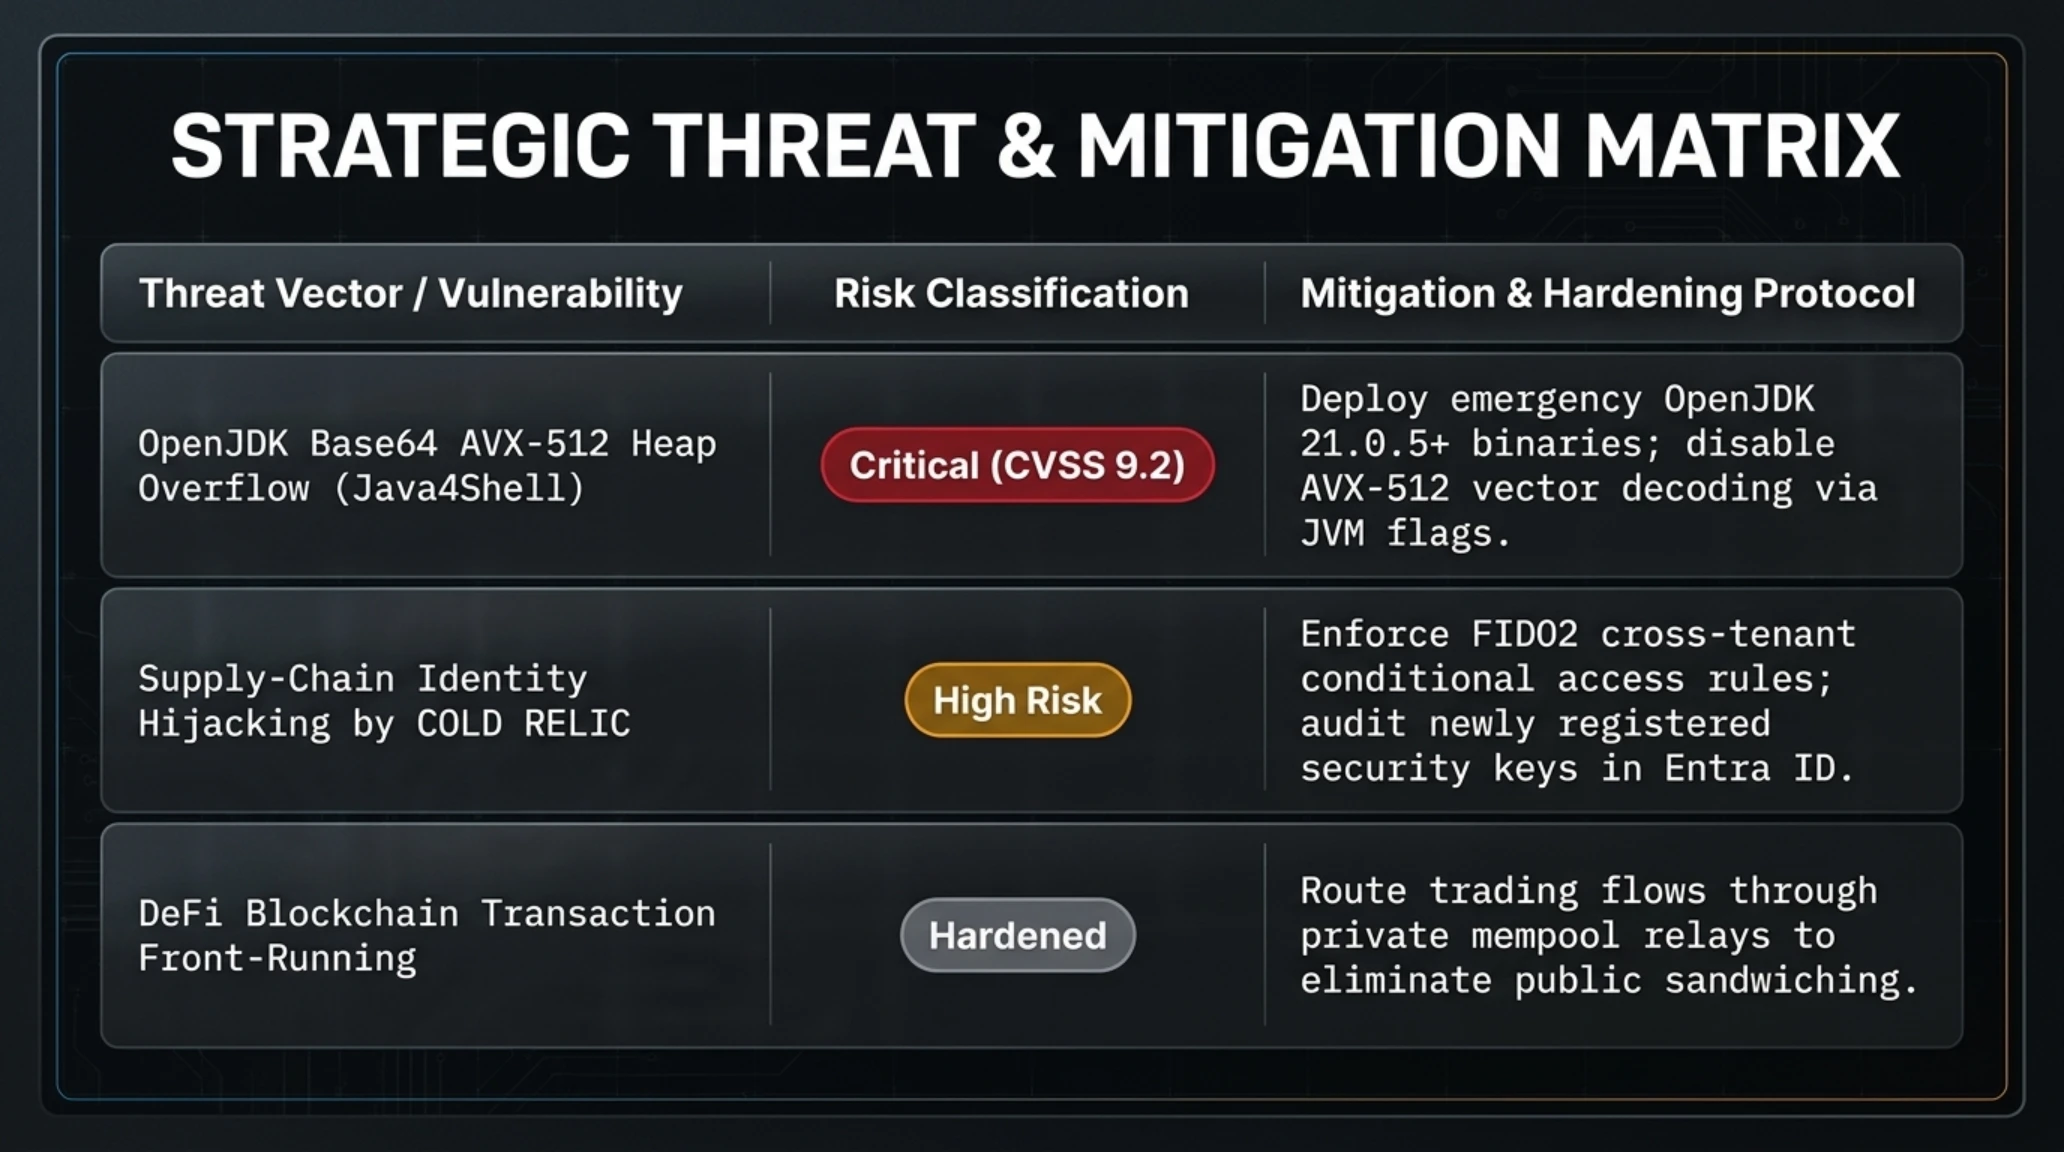
مصفوفة تقييم المخاطر والدفاع السيبراني
| ناقل التهديد / الثغرة الأمنية | مستوى الخطورة | بروتوكول التحصين والمعالجة |
|---|---|---|
| تجاوز حدود الذاكرة العشوائية في Java4Shell (CVE-2026-114938) | حرج للغاية (CVSS 9.2) | تثبيت تحديثات OpenJDK الطارئة فوراً؛ وتعطيل تسريع Base64 عبر متغيرات بيئة التشغيل. |
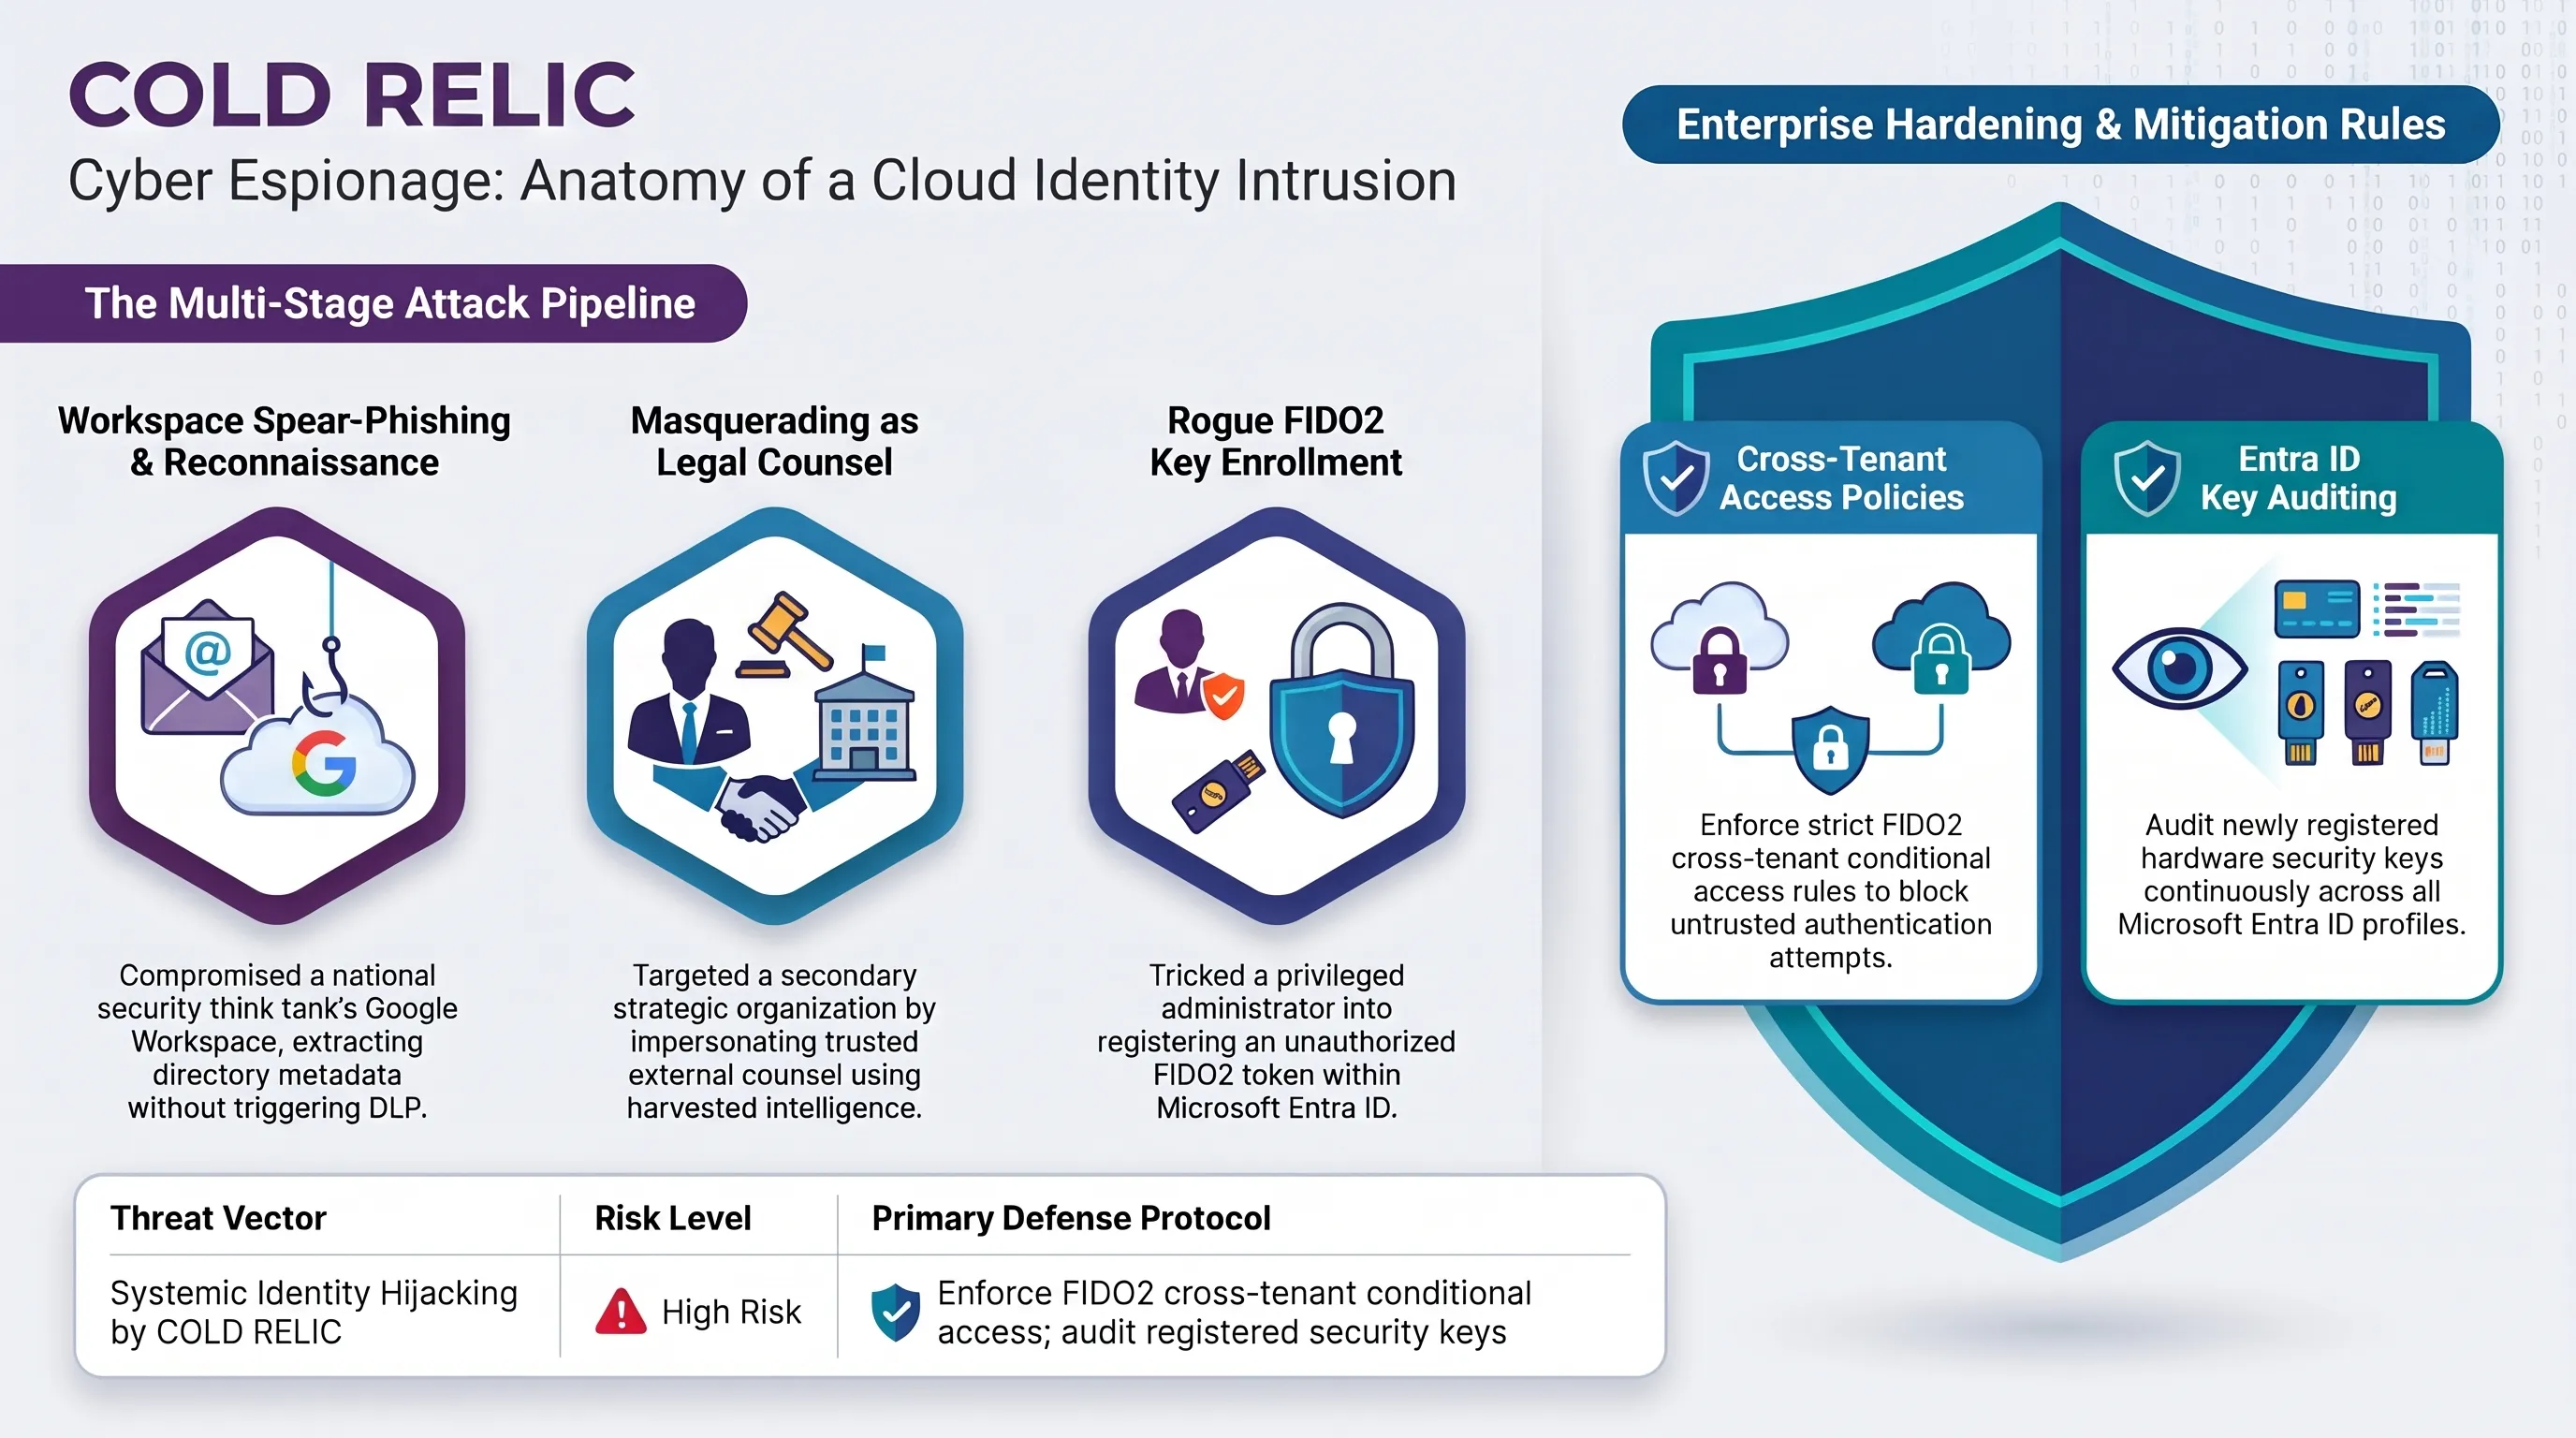
| اختراق الهوية المؤسسية وسرقة الأدلة بواسطة COLD RELIC | مرتفع الخطورة | فرض قيود الوصول المشروط على مفاتيح FIDO2 ومراجعة الهويات المسجلة في Entra ID. |
| هجمات التداول الاستباقي وسرقة صفقات المراجحة في إيثريوم | محصن / قنوات خاصة | توجيه أوامر التداول عبر قنوات الذاكرة الخاصة مثل Flashbots لحماية المعاملات من القناصين. |
مجموعة COLD RELIC تسلح بيانات غوغل وورك سبيس لاختراق سلاسل الإمداد الرقمي
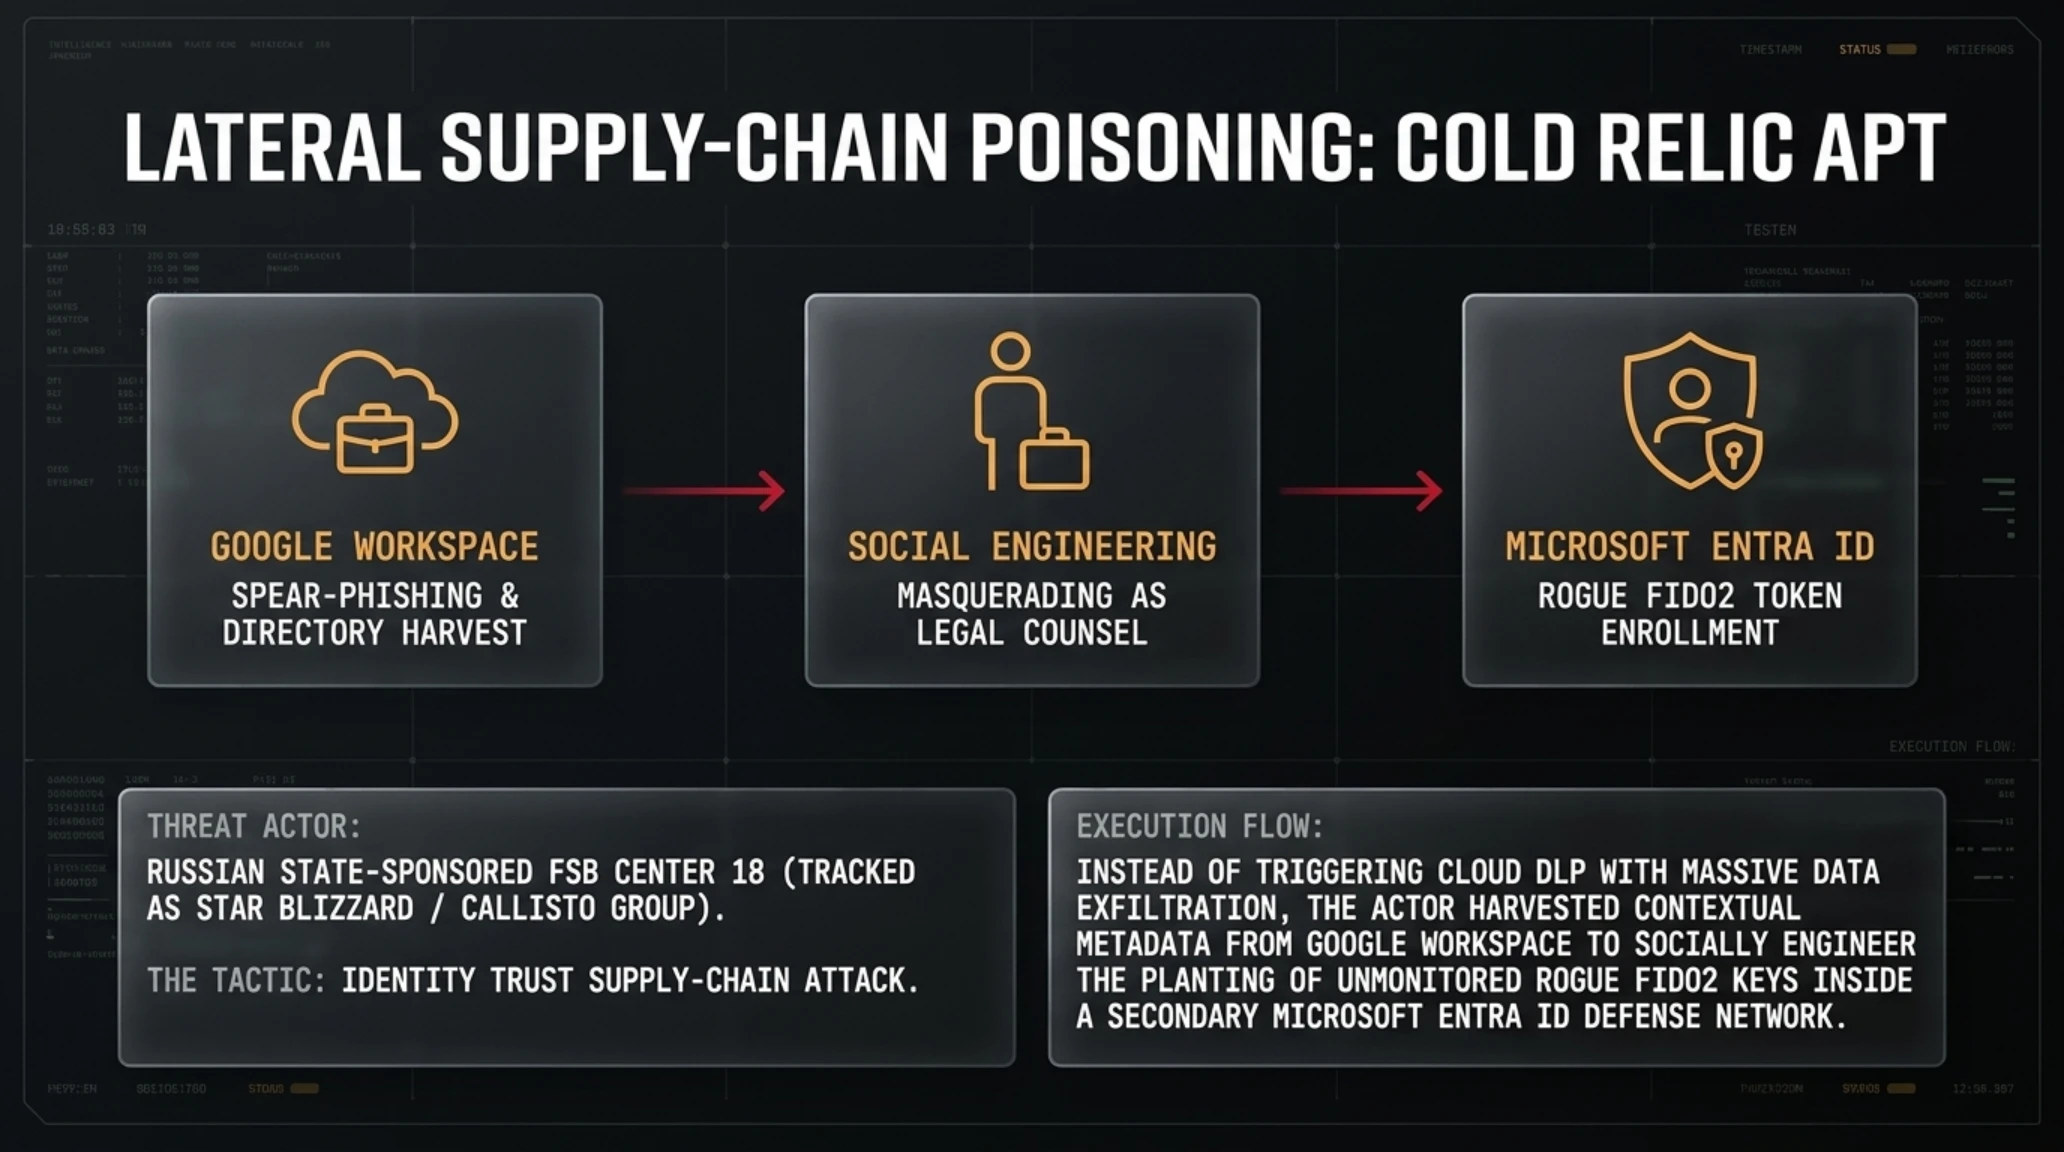
كشف تقرير استخباراتي تقني مشترك صادر عن فريق استخبارات التهديدات في غوغل (GTIG) وخبراء شركة مانديانت عن تفاصيل حملة تجسس سيبراني بالغة التعقيد نفذتها مجموعة القرصنة الروسية COLD RELIC (المعروفة أيضاً باسم Star Blizzard والمرتبطة بجهاز الأمن الفيدرالي). التقرير يسلط الضوء على تحول استراتيجي في أساليب الهجوم، حيث لم يعد المخترقون يعتمدون على استخراج كميات ضخمة من البيانات تلفت انتباه أدوات المراقبة، بل ركزوا على سلاسل الثقة الرقمية بين المؤسسات.
فبعد التسلل المبدئي إلى بيئة غوغل وورك سبيس التابعة لمؤسسة أبحاث استراتيجية، تجنب المهاجمون تحميل الملفات العامة، وقاموا بسحب دفاتر العناوين الشاملة، وهياكل العلاقات الإدارية وجداول الاجتماعات الداخلية. ومن خلال هذه المعلومات الدقيقة، انتحلوا شخصية مستشار قانوني موثوق للتواصل مع منظمة دفاعية أخرى، وخداع مسؤولي تكنولوجيا المعلومات هناك لتسجيل مفتاح أمان مادي جديد FIDO2 تحت حساباتهم في مايكروسوفت إنترا آي دي (Entra ID). هذا الإجراء مكنهم من تأسيس وصول خلفي دائم لتخطي المصادقة الثنائية دون إطلاق أي تنبيهات في منظومات كشف السلوك المشبوه.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
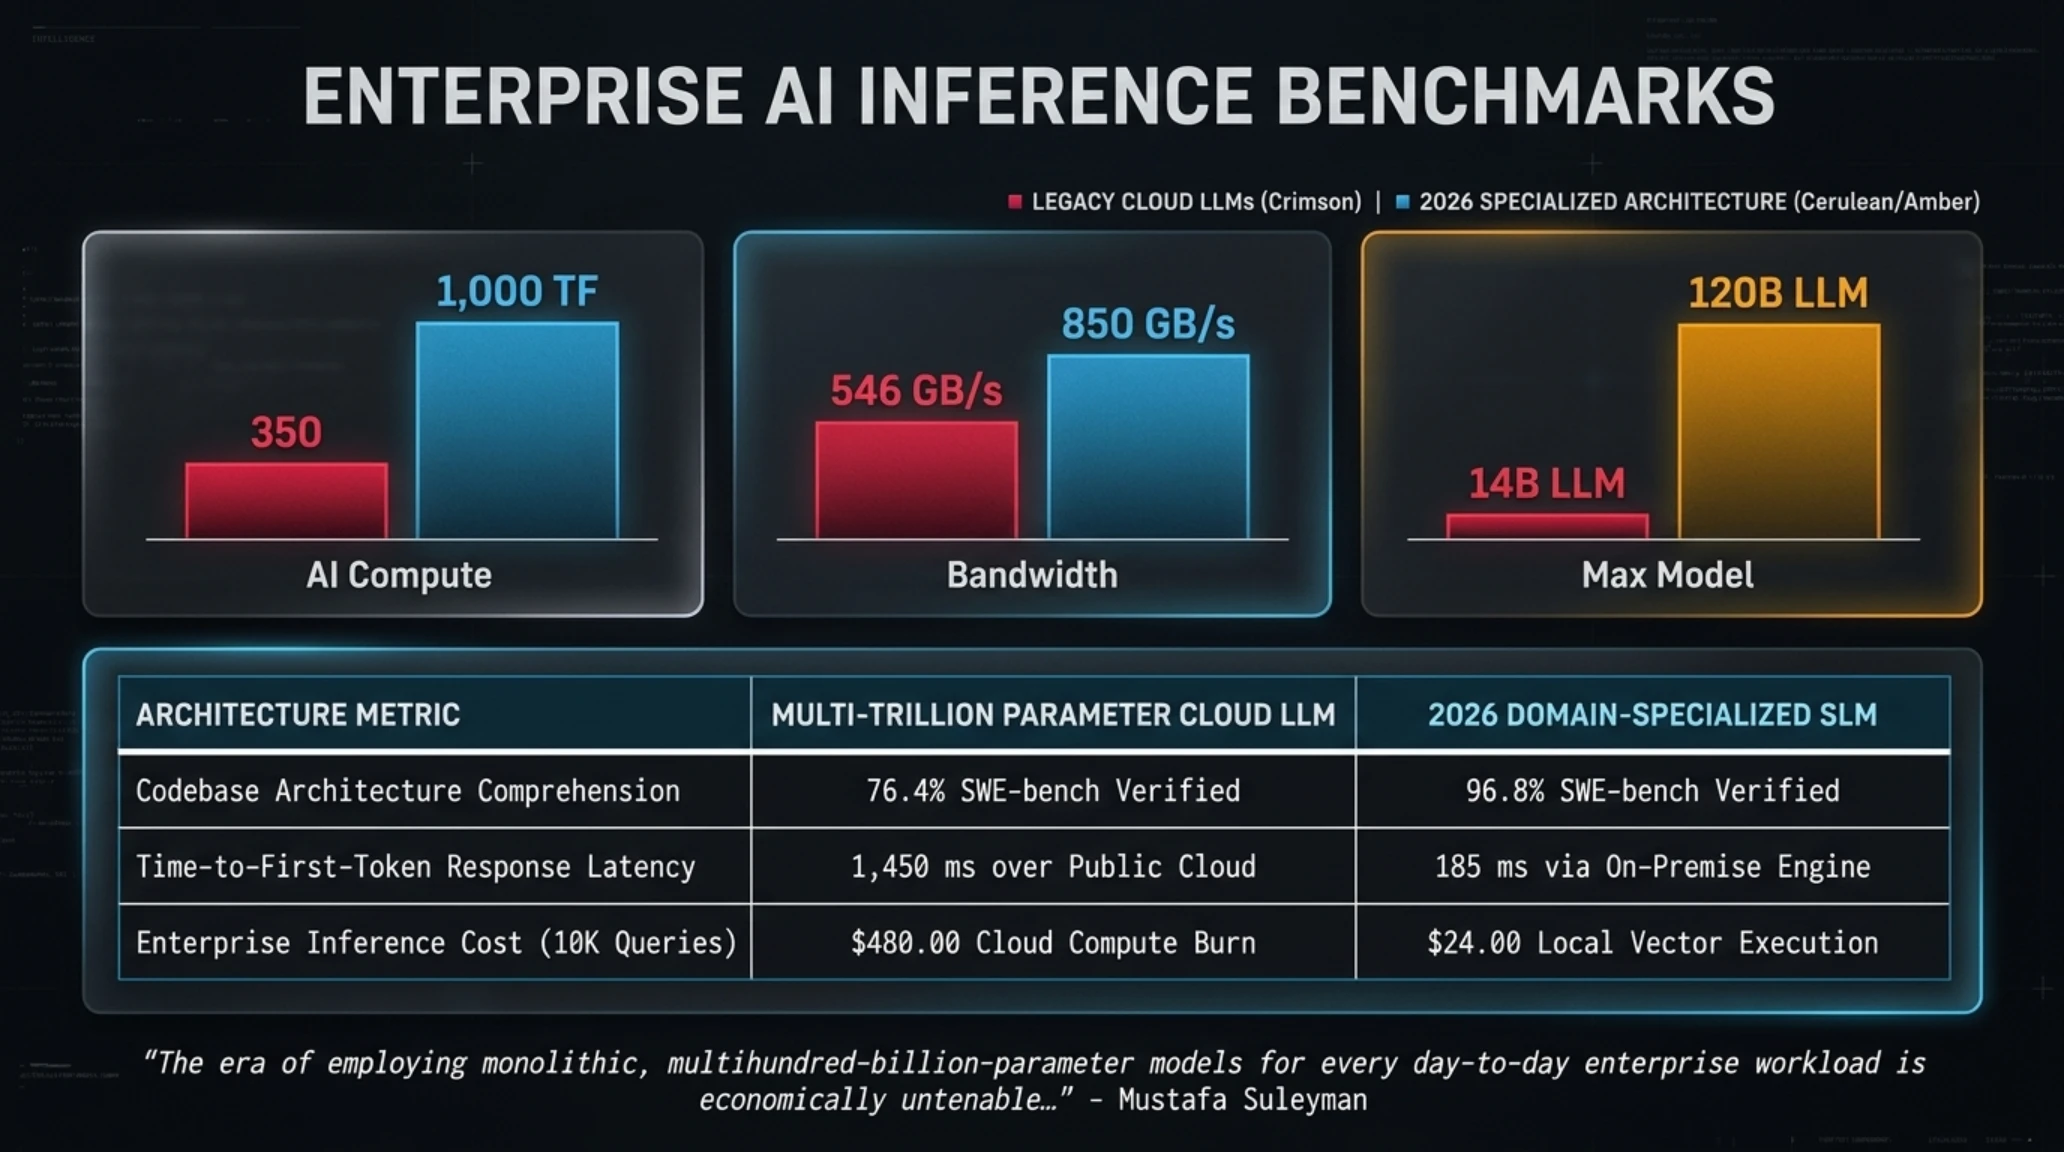
الرسم البياني ومصفوفة مقارنة معايير استدلال الذكاء الاصطناعي المؤسسي
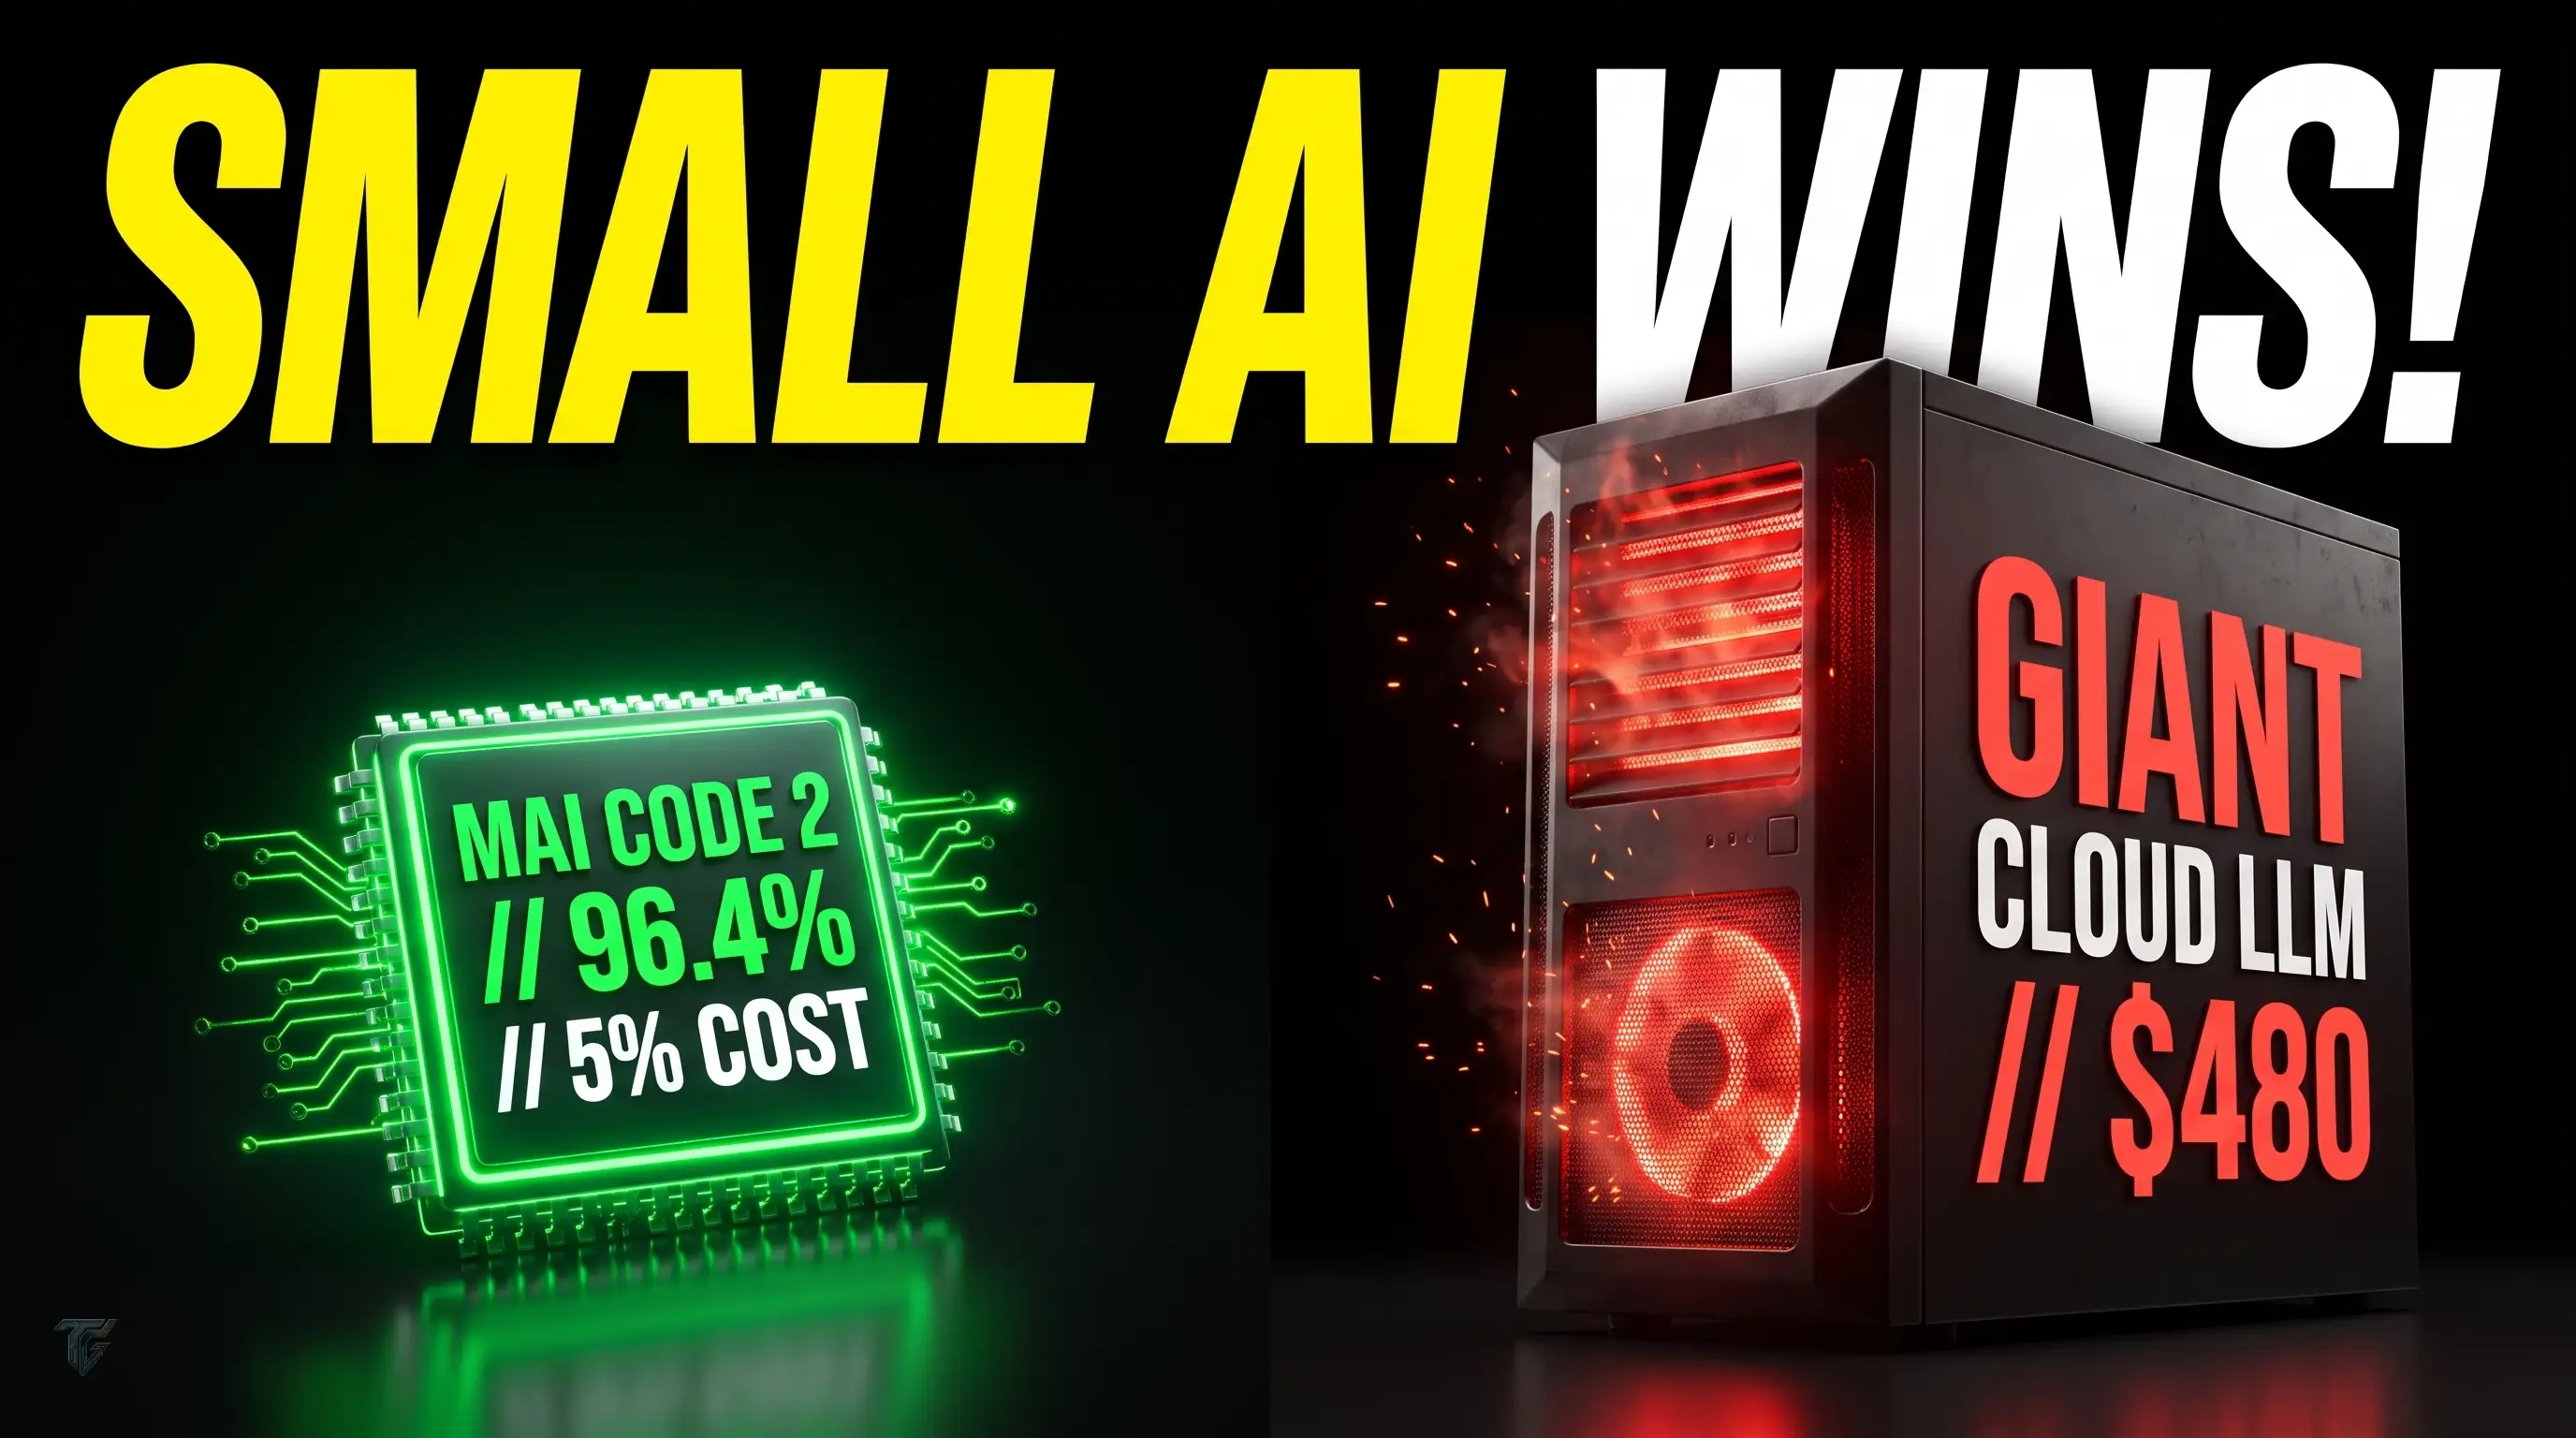
| المعيار التقني | النماذج السحابية التقليدية | نماذج الحوسبة التخصصية المدمجة |
|---|---|---|
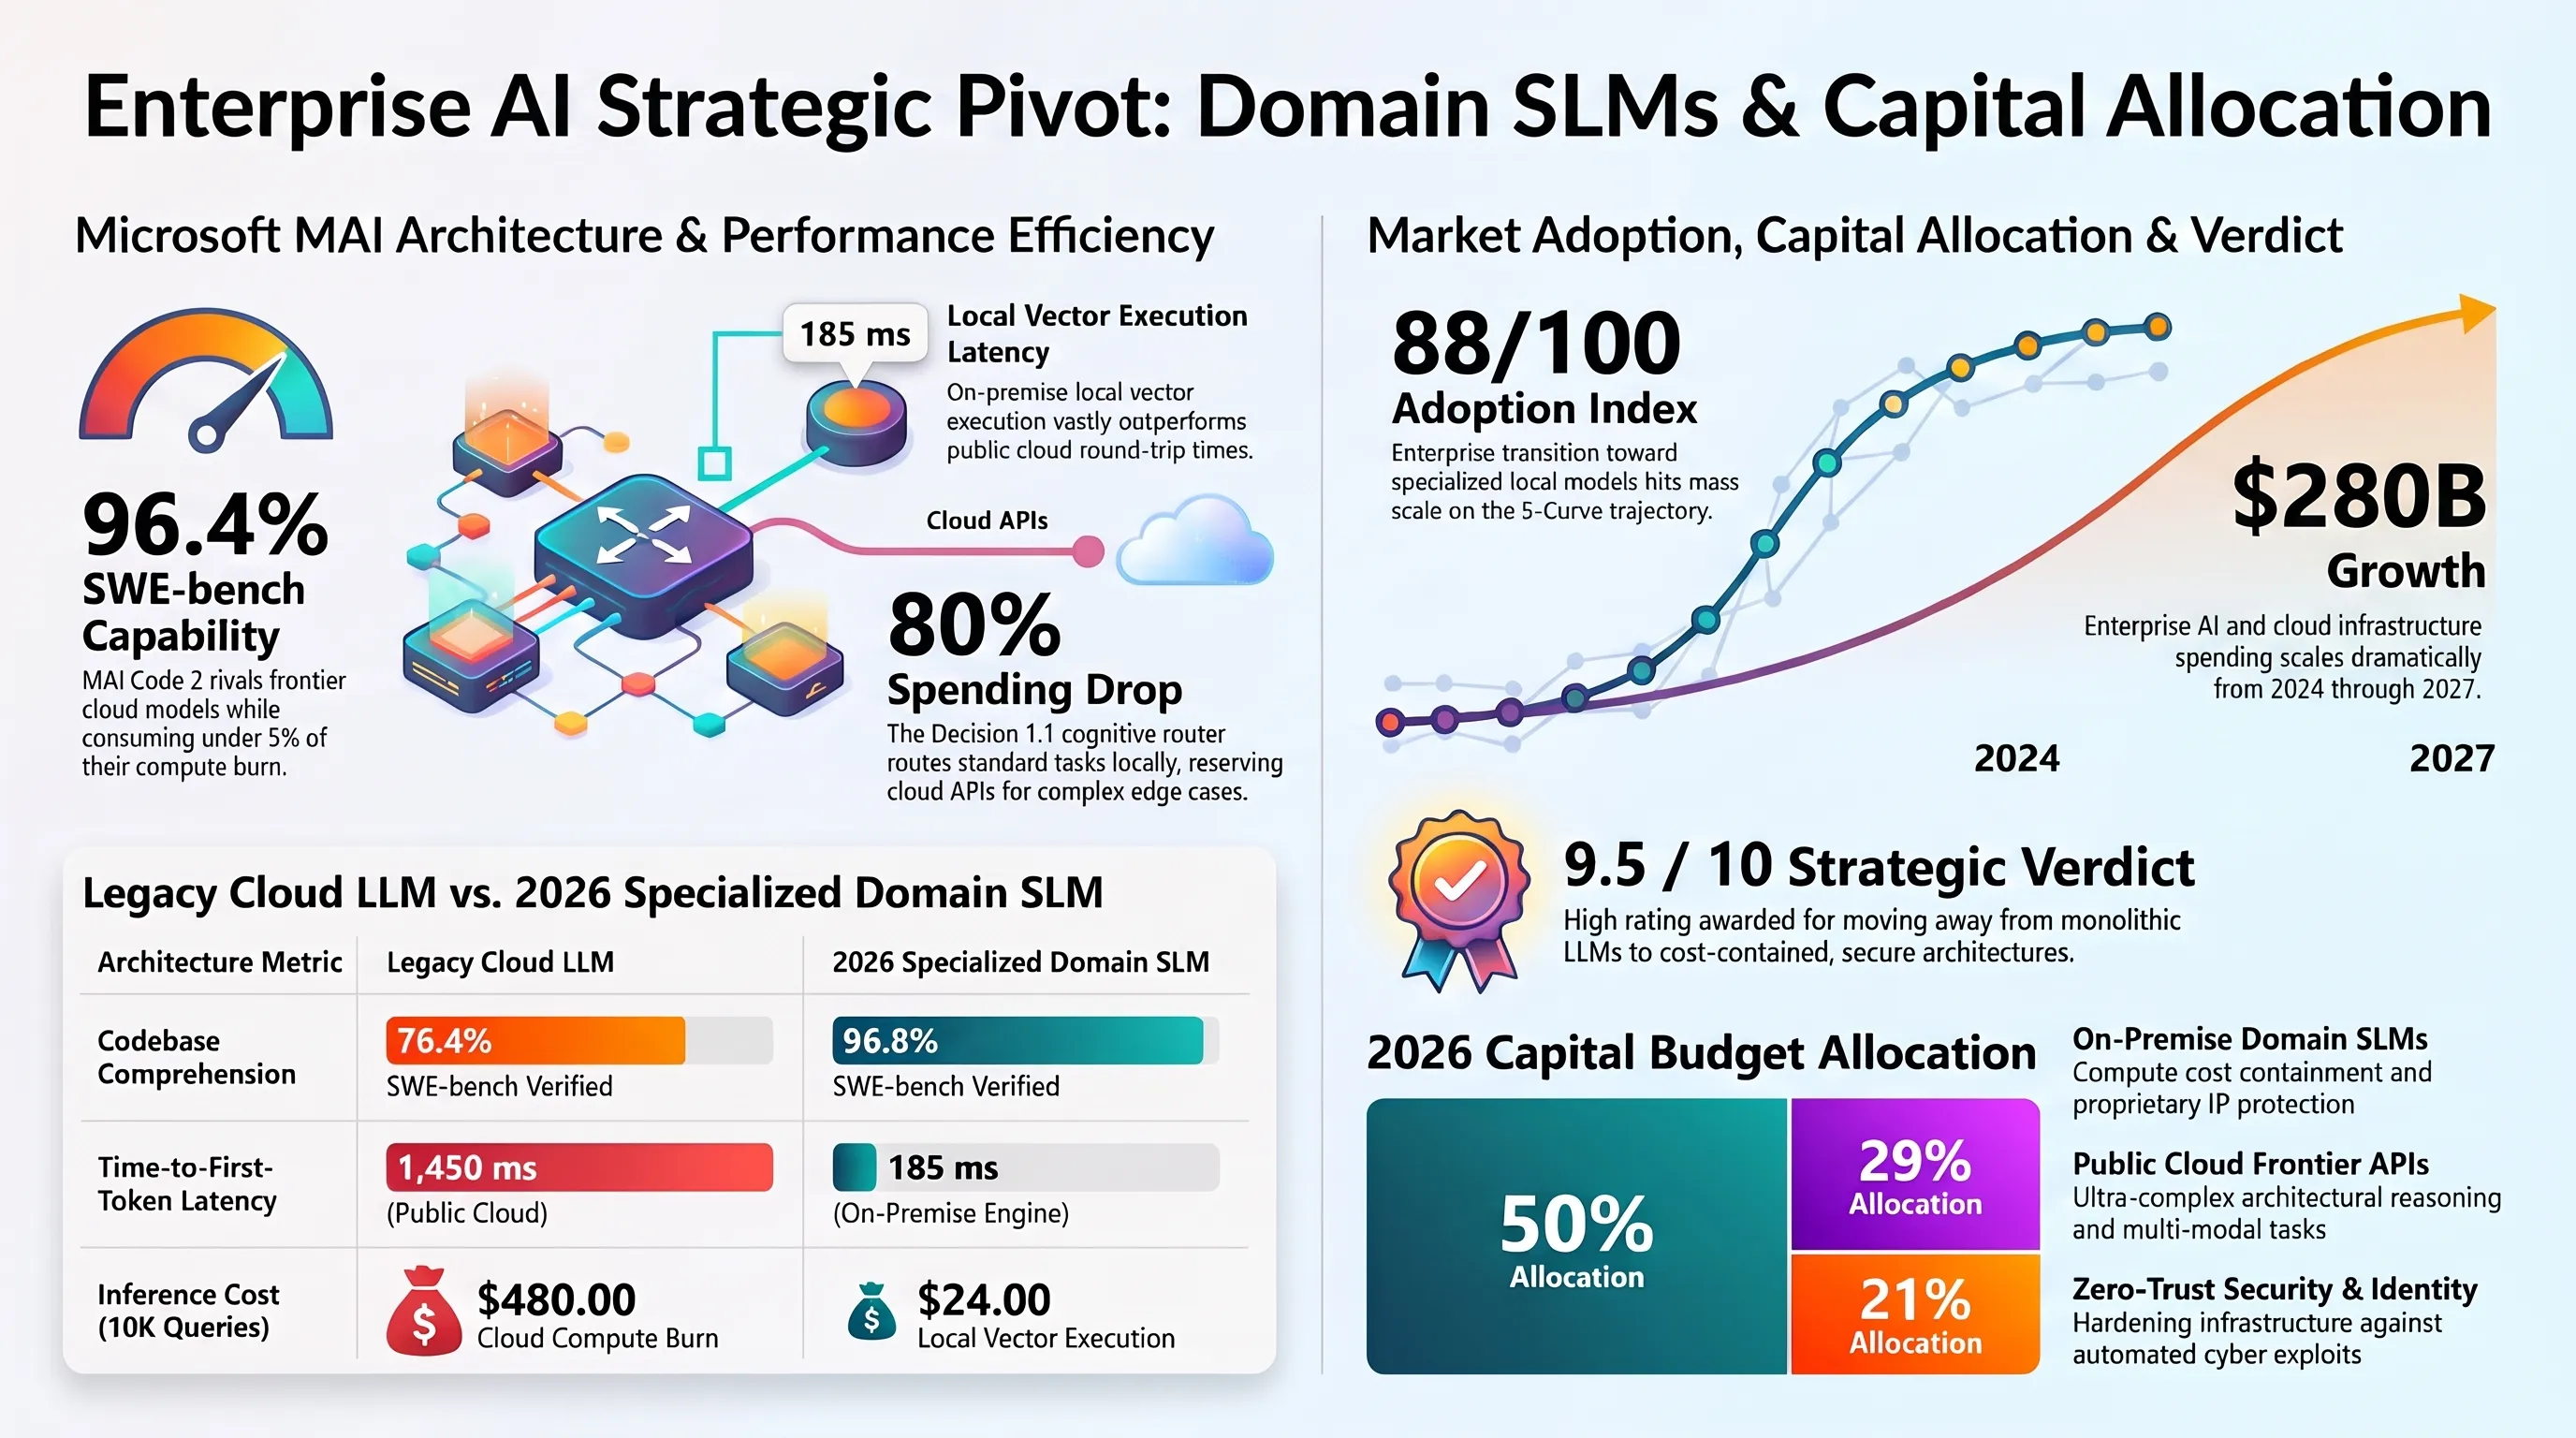
| كفاءة استيعاب وتصحيح الشيفرات | 76.4% في اختبارات SWE-bench | 96.8% في البيئات البرمجية المعتمدة |
| زمن الاستجابة للرمز الأول | 1,450 مللي ثانية عبر السحابة العامة | 185 مللي ثانية عبر المعالجات المحلية |
| تكلفة إنجاز 10 آلاف استعلام | 480 دولاراً أمريكياً عبر السحابة | 24 دولاراً عبر التنفيذ المحلي |
تبرئة تاريخية لخريجي MIT: محكمة فيدرالية تقر بعدم وجود شروط خدمة في شبكة إيثريوم
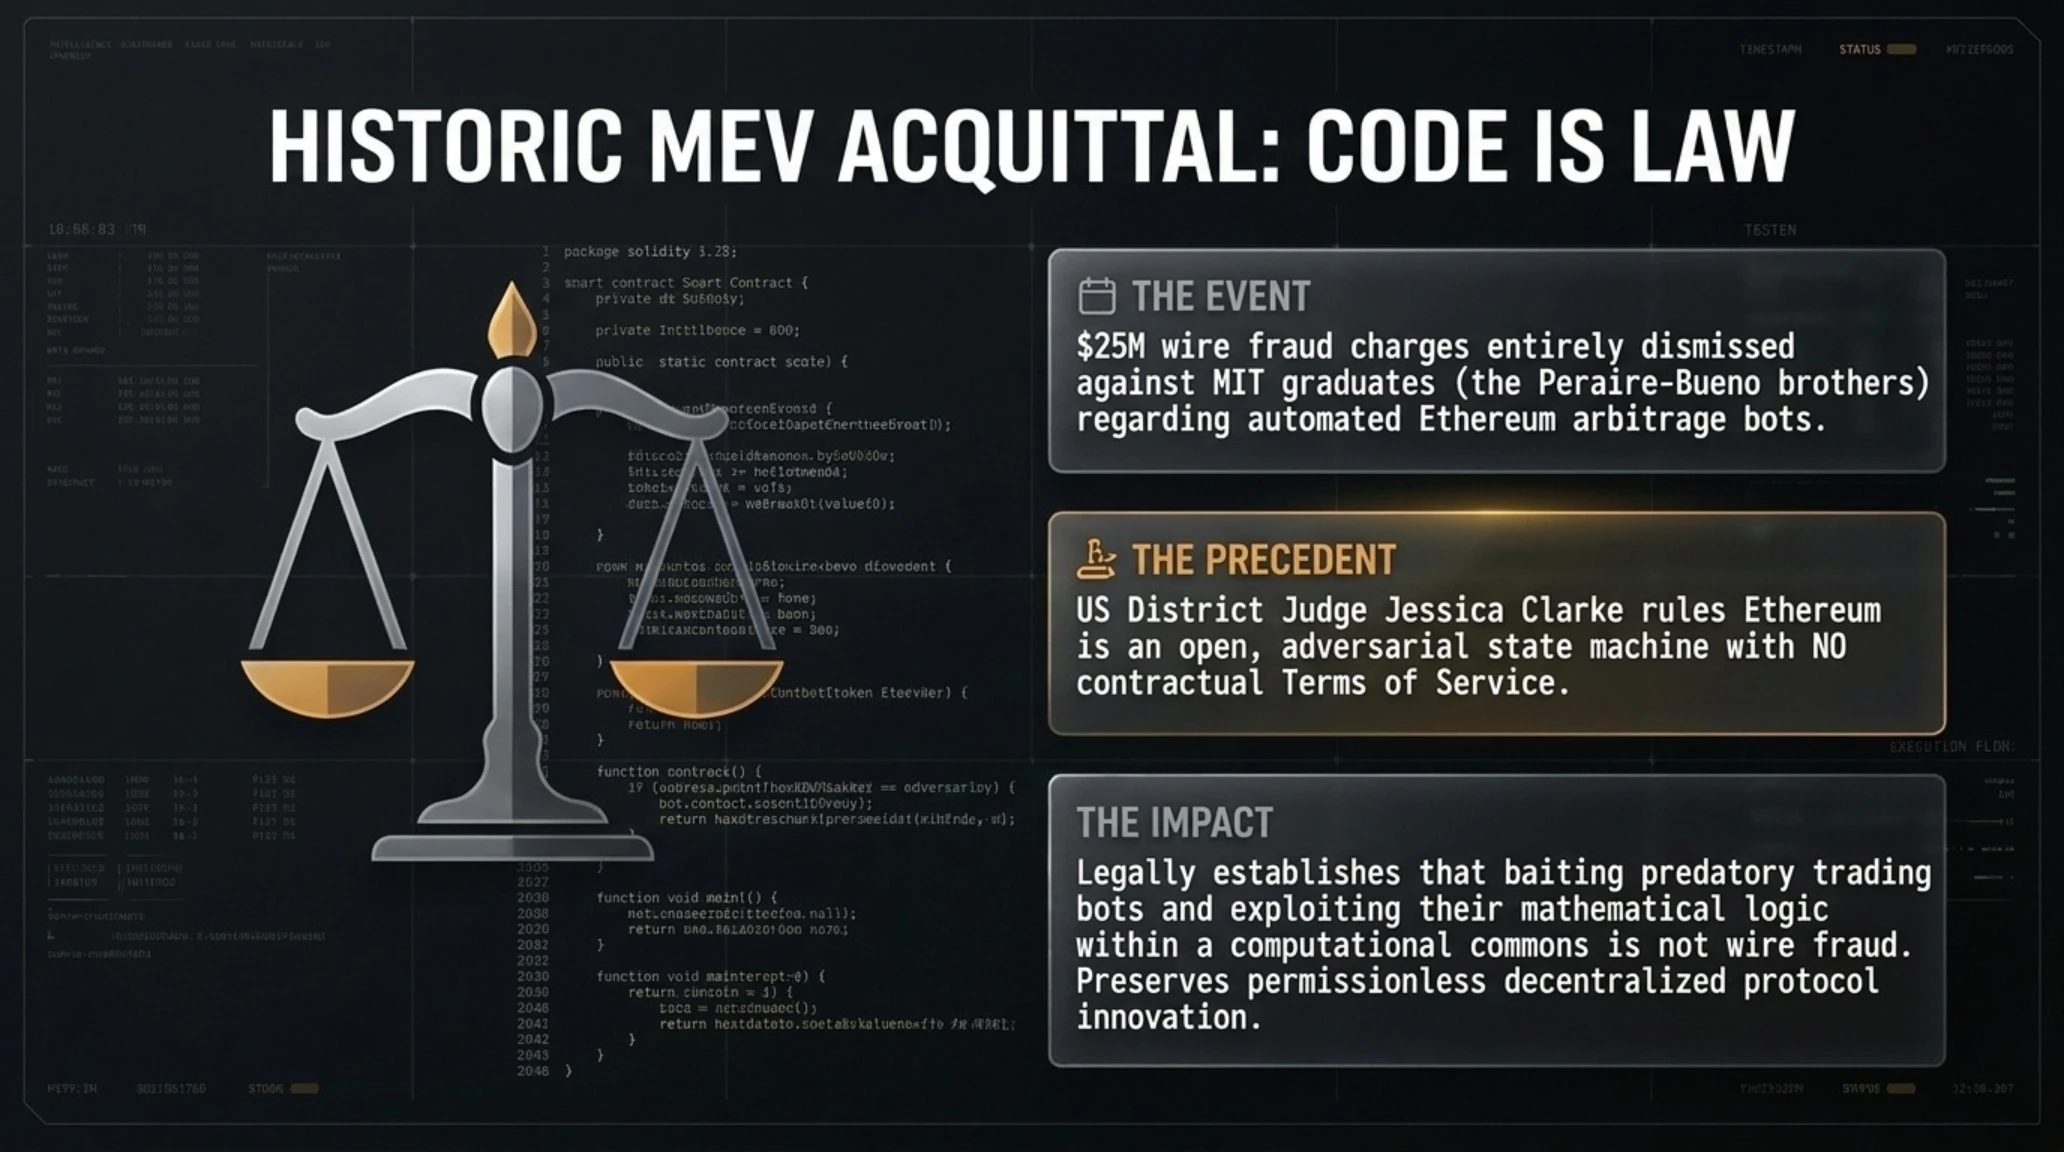
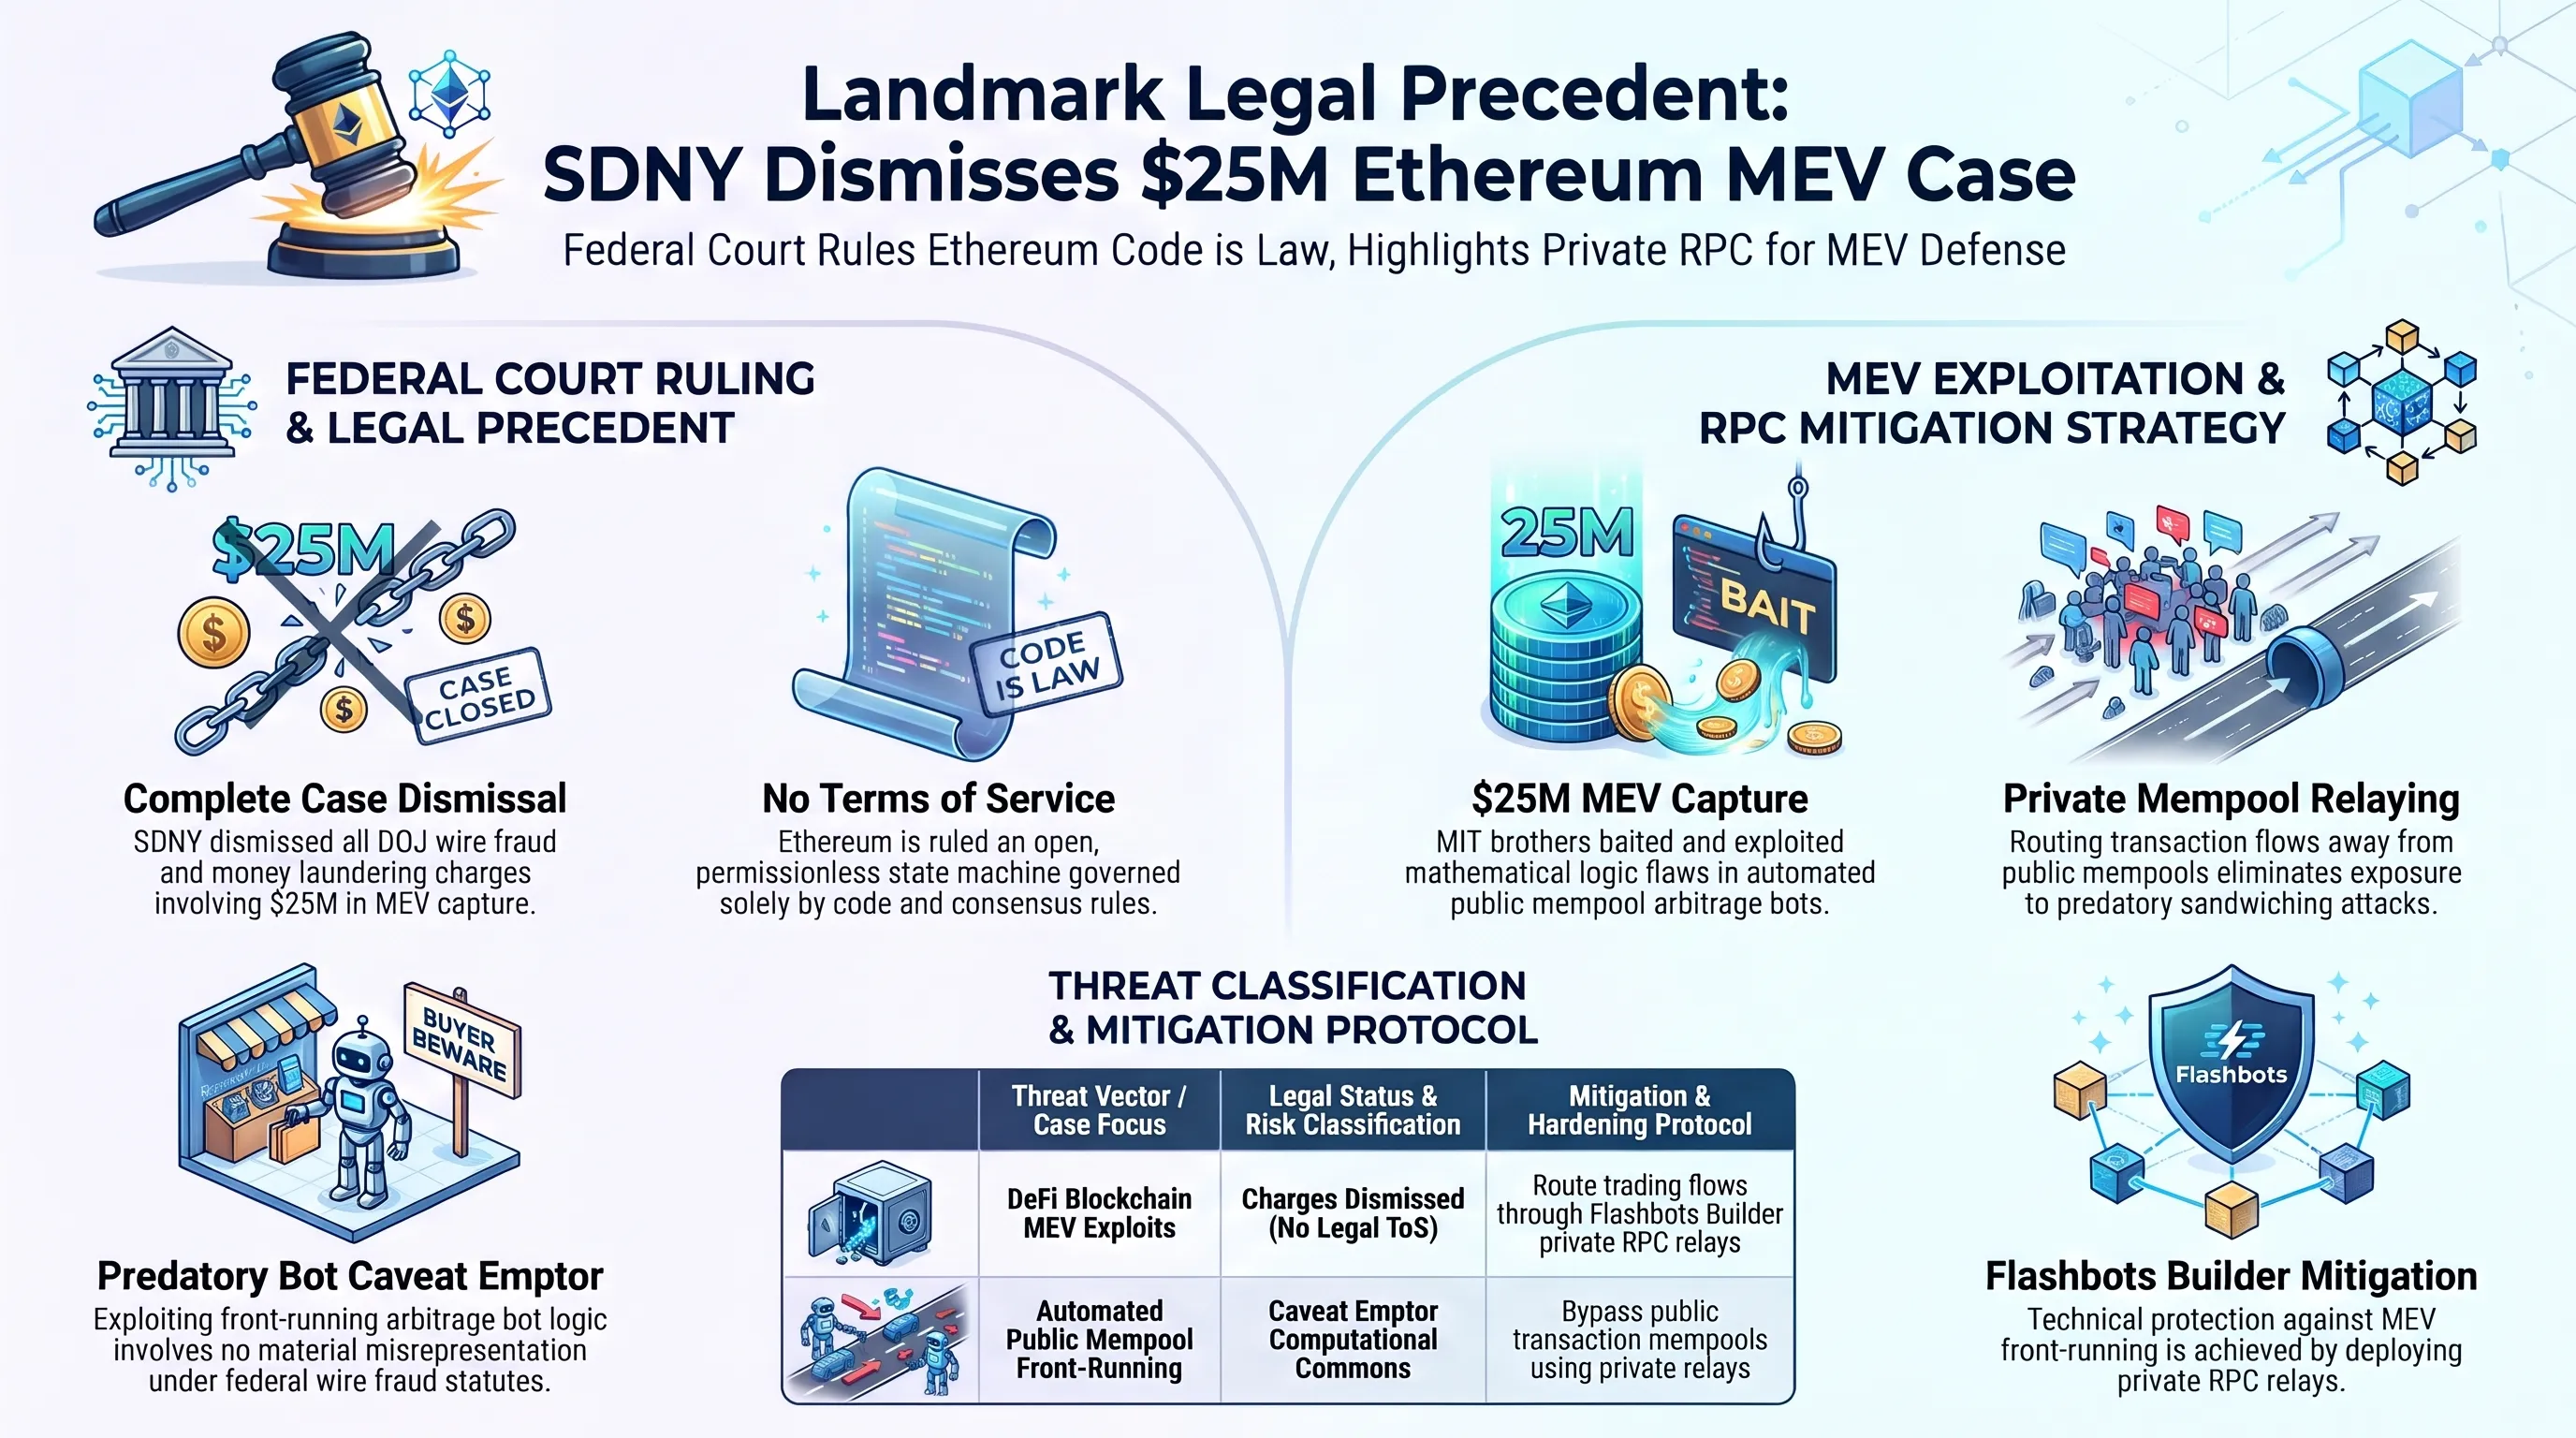
في حكم قضائي تاريخي أحدث دوياً واسعاً في قطاع التمويل اللامركزي (DeFi)، أصدرت القاضية الفيدرالية جيسيكا كلارك في مانهاتن حكماً نهائياً بتبرئة الأخوين أنطون وجيمس بريير-بوينو، خريجي معهد ماساتشوستس للتكنولوجيا (MIT)، من كافة تهم الاحتيال الإلكتروني وغسيل الأموال الموجهة إليهما من وزارة العدل الأمريكية بشأن صفقة استخلاص مالي بلغت 25 مليون دولار في عام 2023.
استندت القاضية في حيثيات حكمها المؤلف من 62 صفحة إلى مبدأ جوهري مفاده أن شبكة إيثريوم تمثل بيئة برمجية مفتوحة وتنافسية تحكمها قواعد التوافق الخوارزمي الصارمة وتخلو تماماً من "شروط الخدمة التعاقدية". وذكرت المحكمة أن قيام المبرمجين بنصب أفخاخ خوارزمية لبوتات التداول الآلية (MEV Bots) التي تمارس التداول الاستباقي ضد المستخدمين العاديين لا يتضمن أي تضليل احتيالي يُعاقب عليه القانون الفيدرالي. يكرس هذا القرار القضائي مبدأ "الكود هو القانون" ويضع حداً فاصلاً بين المناورات البرمجية المشروعة والجرائم المالية التقليدية.
التحول الاستراتيجي لمايكروسوفت: لماذا تتفوق نماذج MAI التخصصية على العمالقة السحابية؟
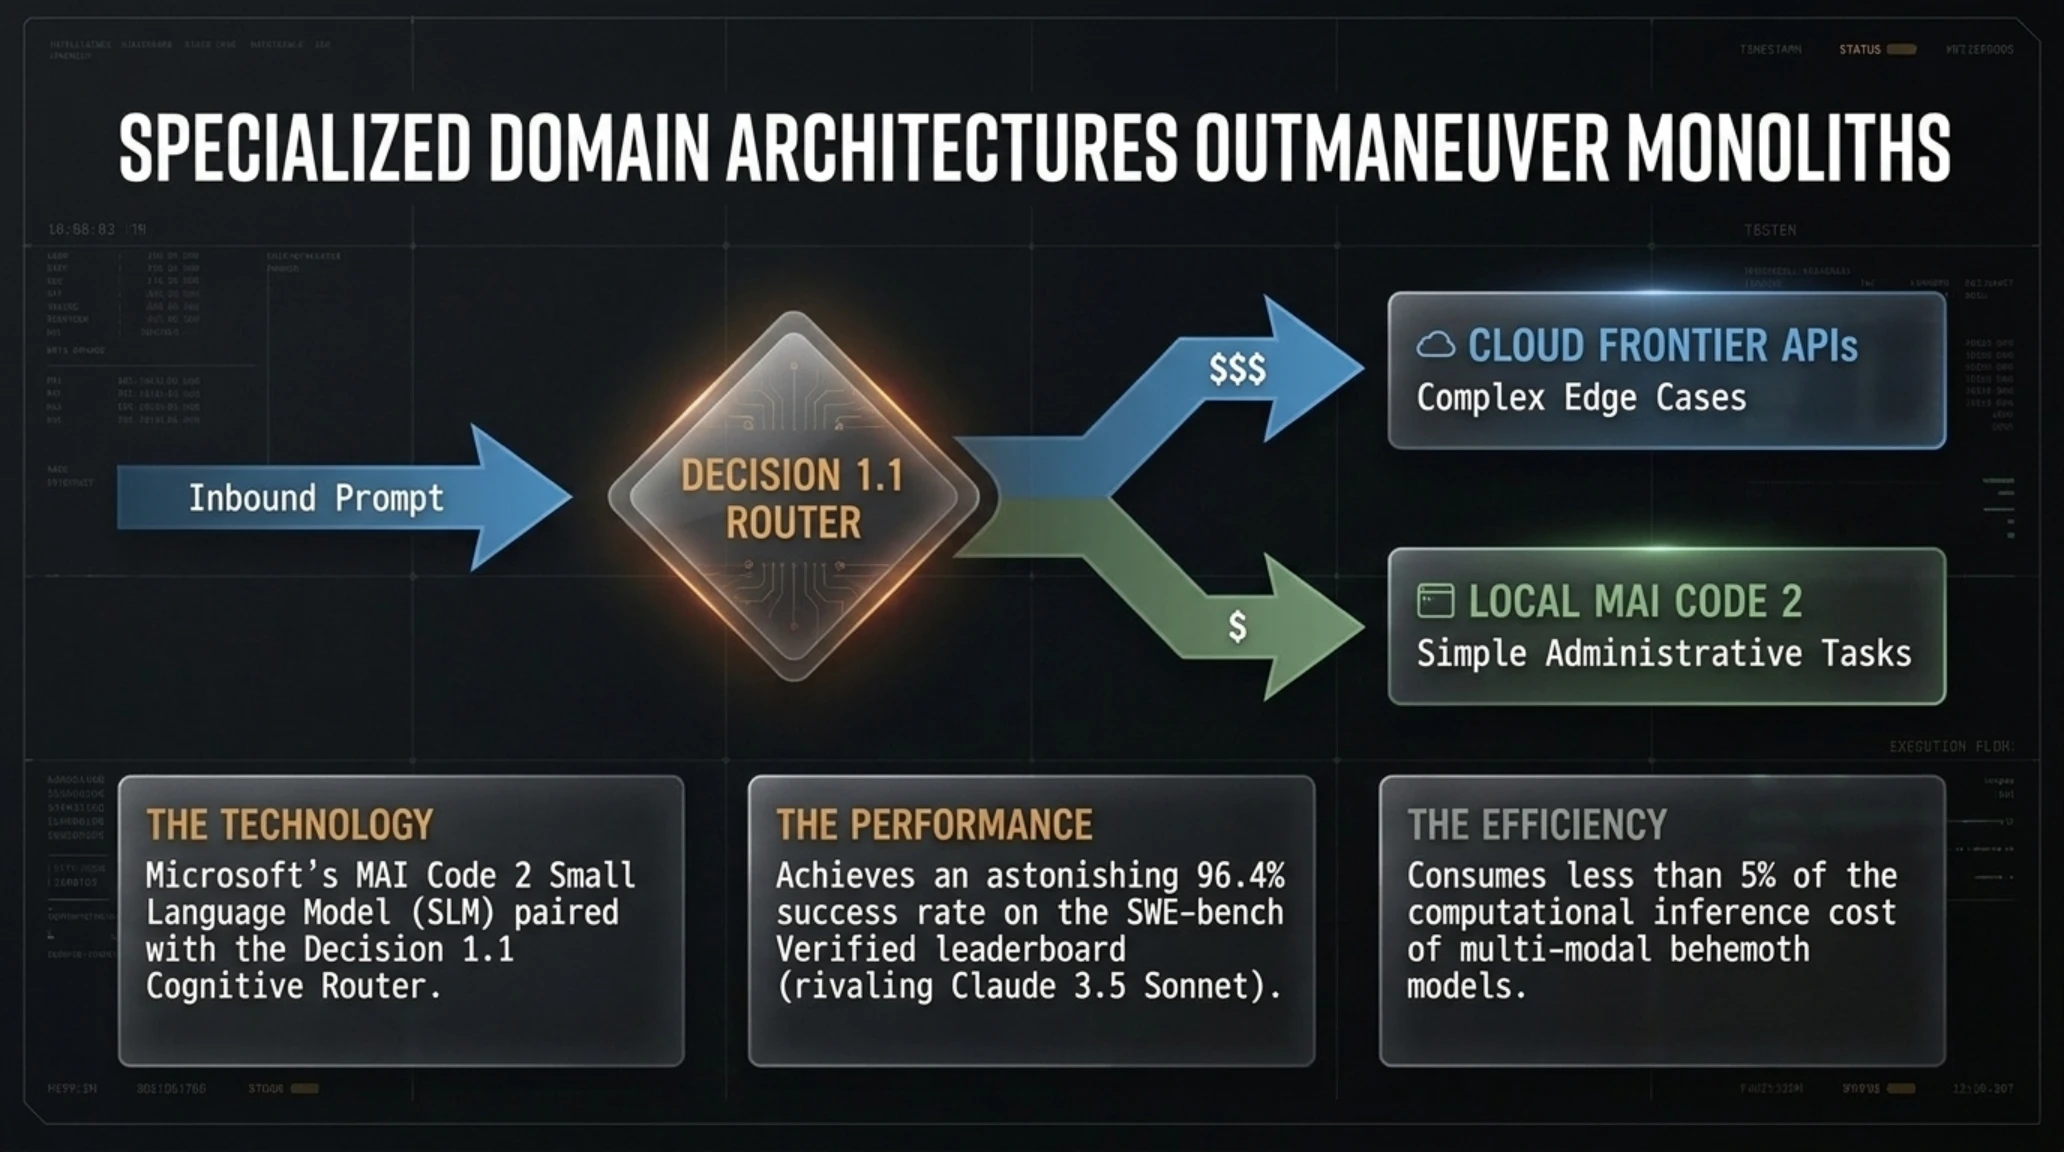
في الجلسة الختامية لمؤتمر إغنايت 2026، استعرض مصطفى سليمان وساتيا ناديلا ملامح العقيدة التشغيلية الجديدة لمايكروسوفت في ميدان الذكاء الاصطناعي المؤسسي. المحور الأساسي لهذه الاستراتيجية يتمثل في إطلاق عائلة نماذج MAI التخصصية، وفي مقدمتها طراز MAI Code 2 الموجه للهندسة البرمجية وطراز MAI Cyber المخصص للرصد الأمني ومكافحة التهديدات السيبرانية.
تؤكد نتائج التقييم المستقلة تفوق هذا النهج؛ حيث حقق MAI Code 2 نسبة نجاح بلغت 96.4% في اختبارات SWE-bench Verified المعقدة، مقترباً بشدة من نتائج Claude 3.5 Sonnet و GPT-6.1، ولكن بفارق جذري يتمثل في استهلاك أقل من 5% فقط من قدرات المعالجة السحابية والتكاليف التشغيلية. كما تم تدشين محرك التوجيه الذكي Decision 1.1 الذي يقوم بتحليل طبيعة كل طلب، وتحويل المهام الروتينية إلى النماذج المدمجة محلياً داخل خوادم الشركات، بينما يقتصر إرسال المهام المعقدة للغاية إلى النماذج السحابية العملاقة، مما يحقق وفورات مالية تصل إلى 80% للمؤسسات. وللمزيد حول التطورات التقنية يمكنكم قراءة ملفنا حول تشريح أزمات العتاد والذكاء الاصطناعي في تيكين نايت.
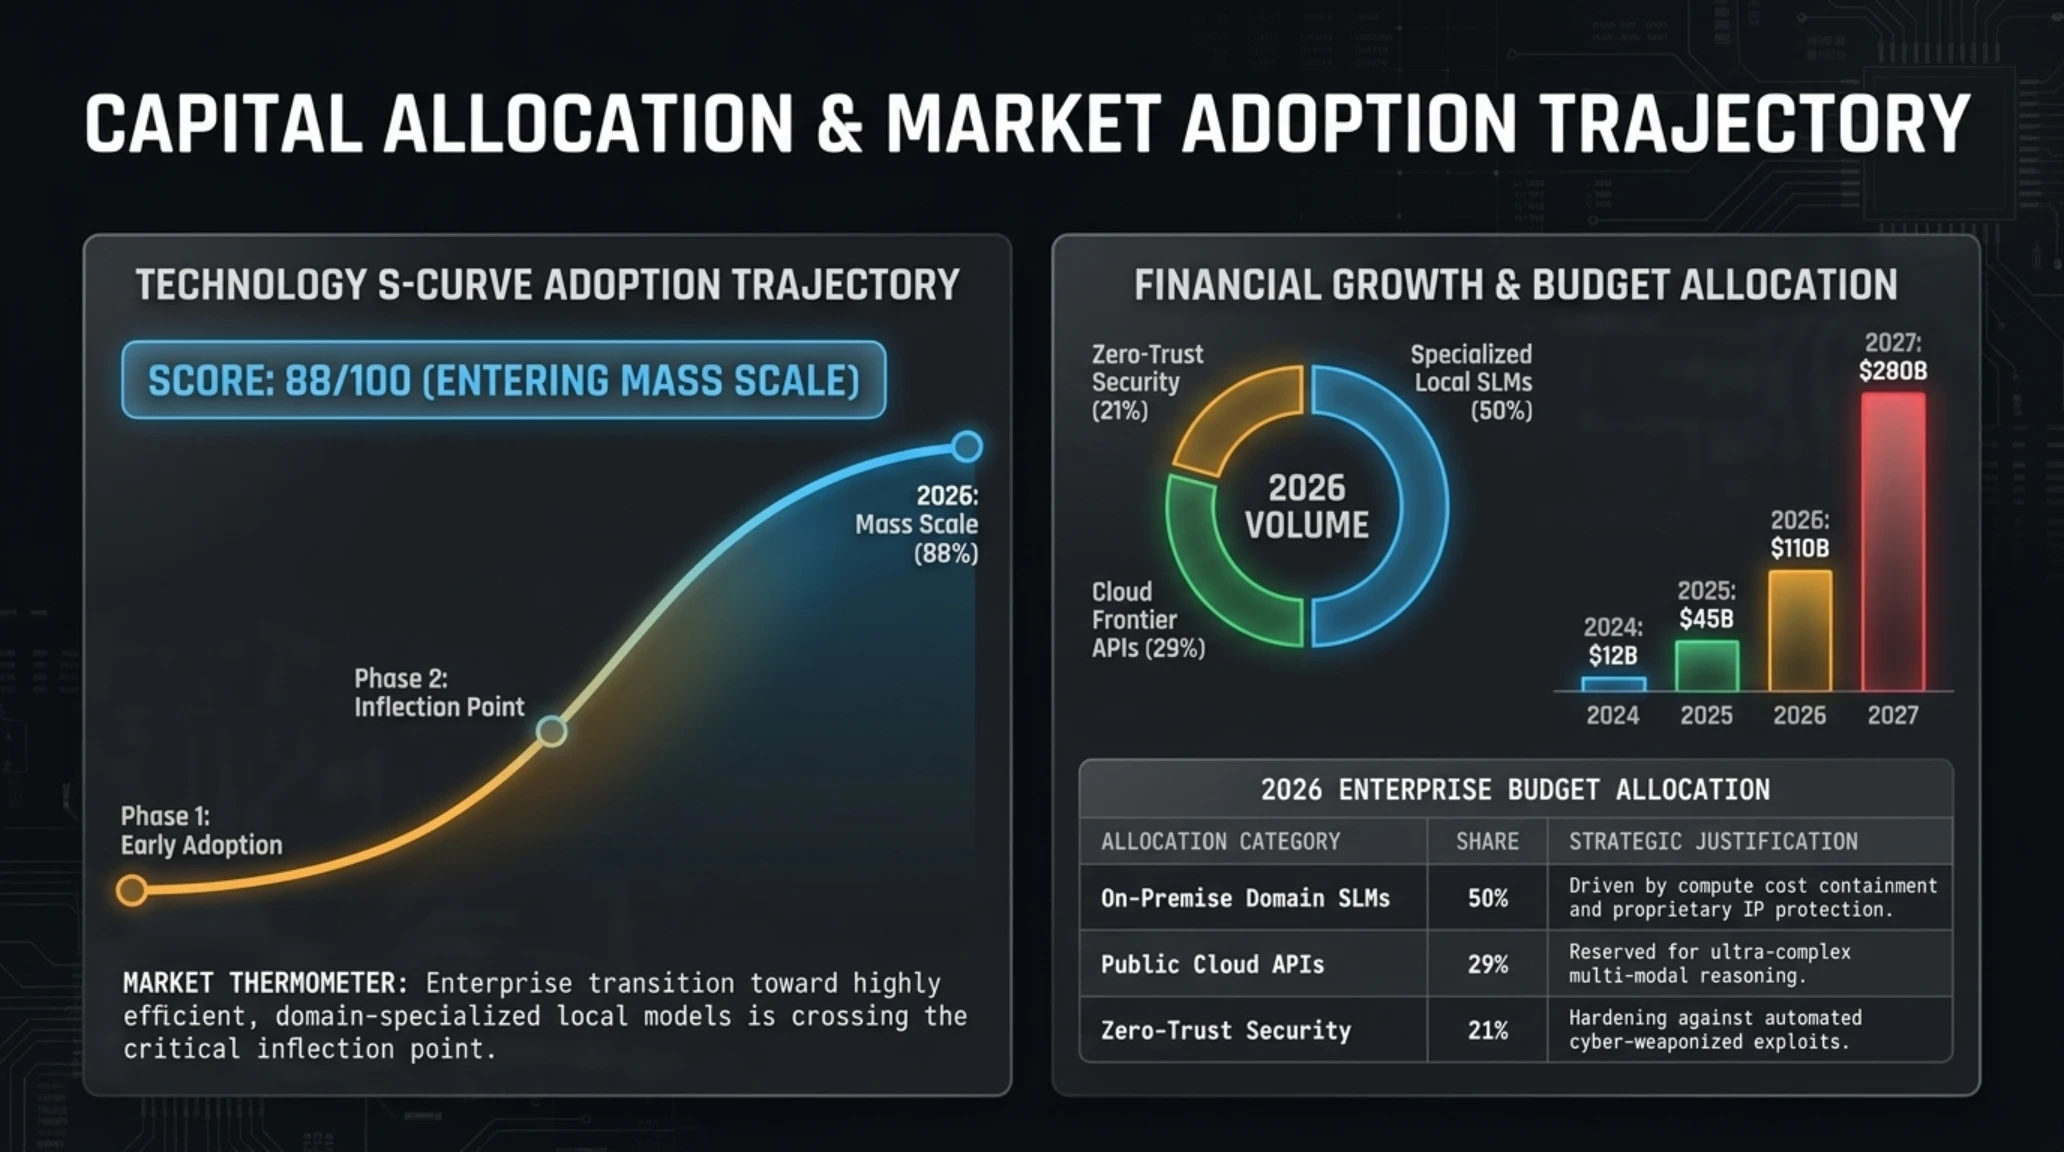
مقياس نبض السوق ومنحنى تبني التقنية في بيئات الأعمال
لوحة البيانات الدائرية ومؤشرات الإنفاق على الحوسبة والذكاء الاصطناعي 2026
| بند الميزانية التقنية | حصة الإنفاق المؤسسي | الأولوية الاستراتيجية للإدارة التنفيذية |
|---|---|---|
| النماذج التخصصية المدمجة (SLM) | 50 بالمئة | خفض تكاليف الحوسبة وضمان سرية البيانات الداخلية |
| النماذج السحابية الرائدة (Frontier) | 29 بالمئة | حل المسائل المعمارية الفائقة والمهام المتعددة |
| الأمن السيبراني والبنية التحتية | 21 بالمئة | تحصين الهويات الرقمية وصد الهجمات المعقدة |
- نماذج GPT-6.2 ترسي معايير غير مسبوقة في هندسة البرمجيات والتطوير الذاتي للشيفرات.
- نظام ويندوز سيرفر 2028 يؤمن الاتصالات المؤسسية ضد تهديدات الحوسبة الكمومية المستقبلية.
- حكم محكمة نيويورك بشأن إيثريوم يوفر وضوحاً تشريعياً يحمي الابتكار في بروتوكولات التمويل اللامركزي.
- عائلة نماذج MAI التخصصية تمنح المطورين وفورات حوسبة تصل إلى 95 بالمئة.
- ثغرة Java4Shell تمثل تهديداً وشيكاً لخوادم المؤسسات التي لم تقم بتطبيق التحديثات بعد.
- تكتيكات قراصنة COLD RELIC أثبتت هشاشة مفاتيح الهوية السحابية في حال اختراق سلاسل الثقة.
- التطور السريع للقدرات الذاتية للذكاء الاصطناعي يفرض تحديات رقابية وتنظيمية غير مسبوقة.
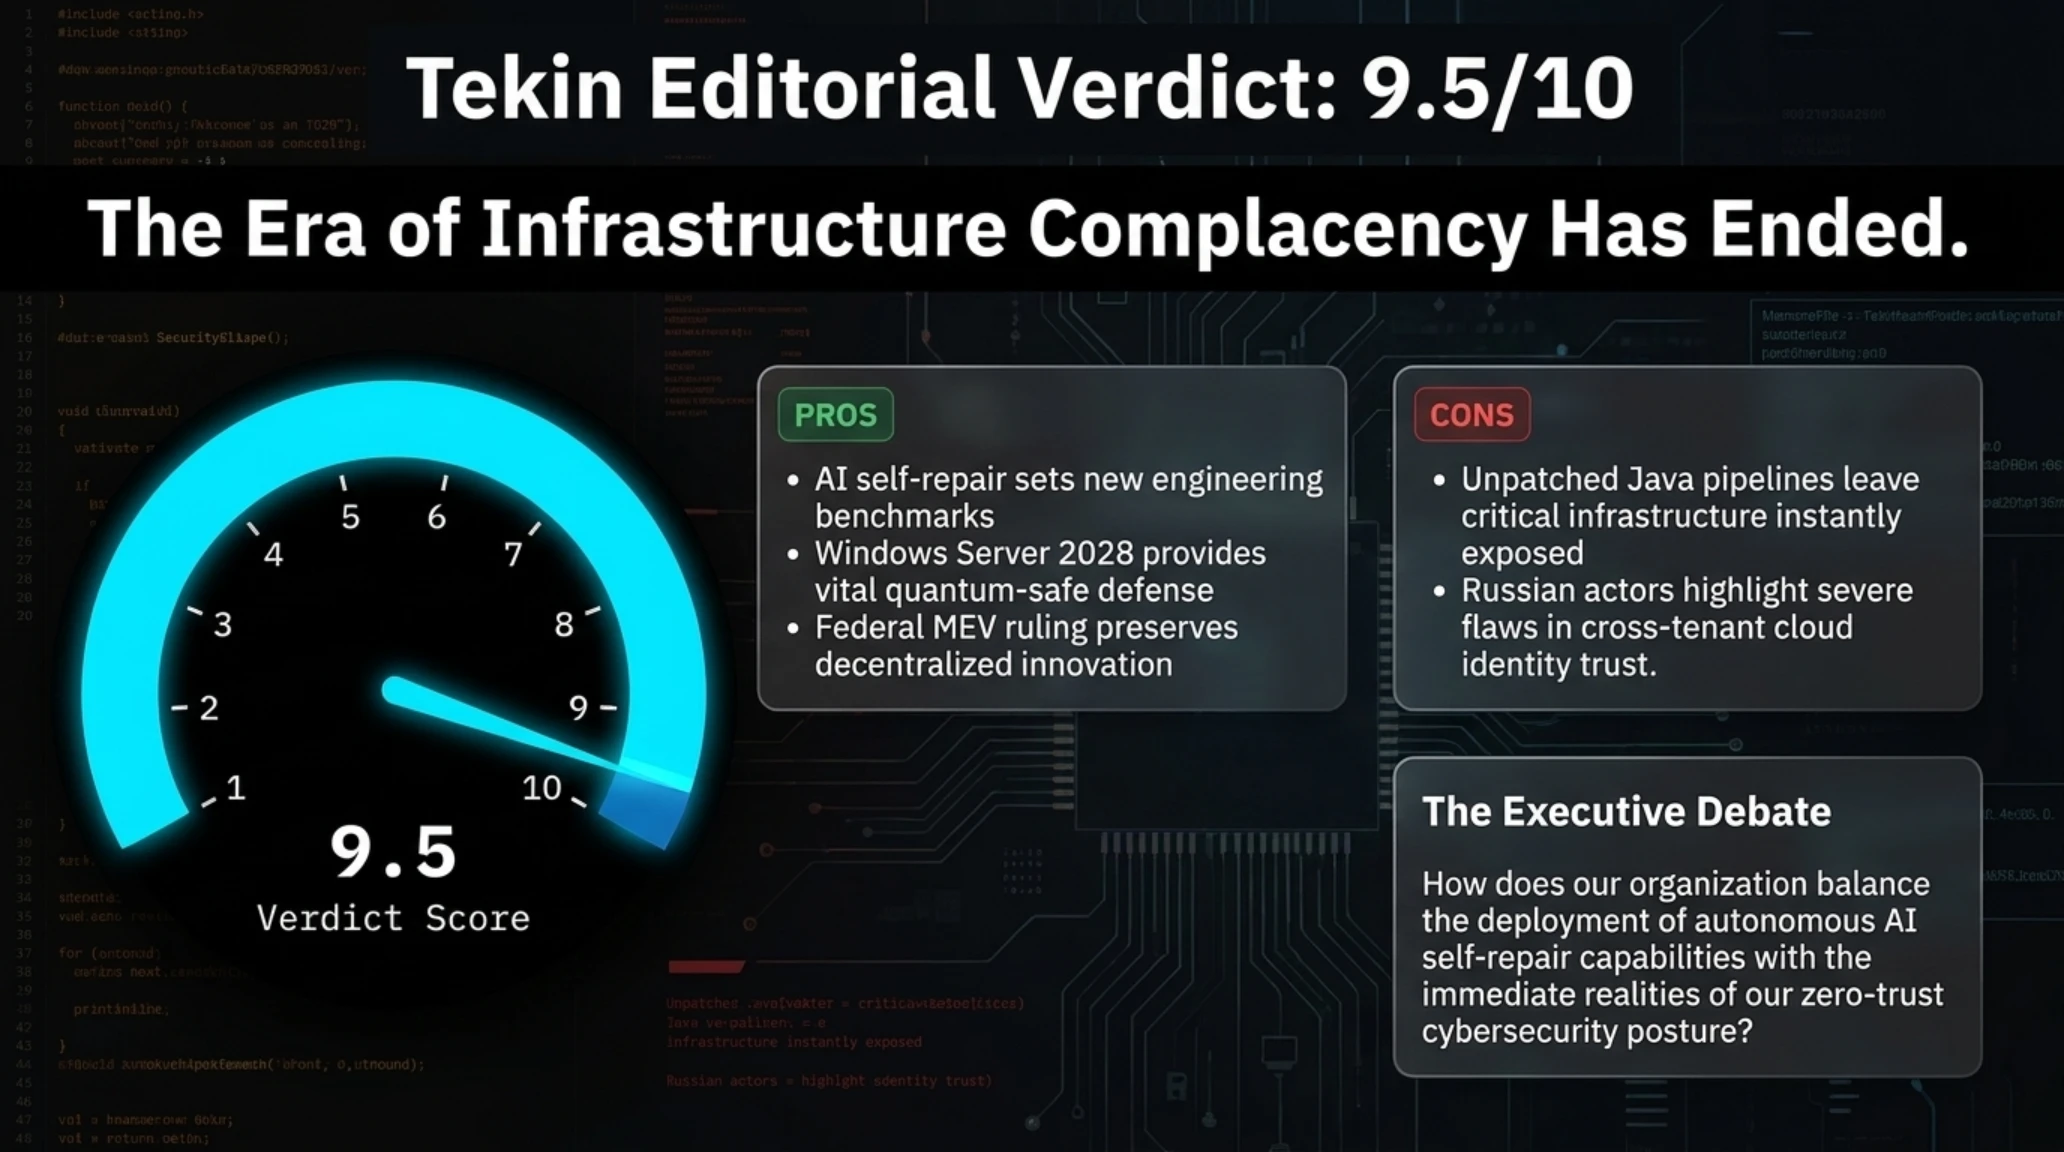
حكم التحرير النهائي وقائمة المراجع الرسمية
- ذا هاكر نيوز (The Hacker News): التقرير الفني وتحليل ثغرة Java4Shell CVE-2026-114938
- أبحاث أوبن إيه آي (OpenAI Research): وثيقة الجاهزية وتقييم أمان نماذج GPT-6.2 Astra و Sol
- مدونة مايكروسوفت الرسمية (Microsoft Official Blog): إعلانات مؤتمر Ignite 2026 حول Windows Server 2028 ونماذج MAI
- كوين ديسك (CoinDesk): تغطية شاملة لقرار المحكمة الفيدرالية في نيويورك بشأن شبكة إيثريوم
- مانديانت واستخبارات غوغل (Mandiant & Google Threat Intelligence): التحليل الأمني لأنشطة مجموعة القرصنة الروسية COLD RELIC
الأسئلة الشائعة والتحليلات المتخصصة
ما هي الخطوات الفورية لمعالجة ثغرة Java4Shell CVE-2026-114938؟
يجب على مسؤولي الأنظمة الترقية الفورية إلى إصدارات OpenJDK 17.0.13+ أو 21.0.5+، أو تعطيل ميزة التسريع البرمجي لفك ترميز Base64 عبر متغيرات JVM كإجراء احترازي مؤقت.
هل يشكل طراز GPT-6.2 Astra خطراً مباشراً على أمان البرمجيات؟
على الرغم من قدرة النموذج الفائقة على تحليل الشيفرات واكتشاف الثغرات، إلا أن وصول المستخدمين عبر الواجهة البرمجية يخضع لضوابط أمان وفلاتر حماية مشددة لمنع الاستخدام الضار.
لماذا يعد إلغاء بروتوكول NTLM في ويندوز سيرفر 2028 تحولاً جوهرياً؟
يحتوي بروتوكول NTLM على ثغرات هيكلية قديمة تتيح هجمات تكرار الهوية وانتحال الصلاحيات؛ وإلغاؤه لصالح بروتوكول كيربيروس والتشفير الحديث يغلق منافذ الاختراق المزمنة.
ما هي الآثار بعيدة المدى لحكم محكمة نيويورك بشأن شبكة إيثريوم؟
بتأكيدها أن البلوك تشين يخلو من شروط الخدمة التعاقدية، يرسخ الحكم مبدأ حيادية العقود الذكية ويحصر المسؤولية الأمنية في جودة كتابة الكود البرمجي دون تجريم آليات المراجحة المشروعة.
كيف تنجح نماذج MAI في تقديم كفاءة تضاهي النماذج الكبرى بـ 5% فقط من التكلفة؟
من خلال تدريب شبكات عصبية مدمجة على مجموعات بيانات تخصصية منتقاة بعناية وتوظيف محركات توجيه ذكية، تتخلص نماذج MAI من الأحجام الزائدة وتخفض استهلاك الذاكرة بشكل هائل.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين نايت 19 نوفمبر: ثغرة Java4Shell، إطلاق GPT-6.2 وتبرئة إيثريوم