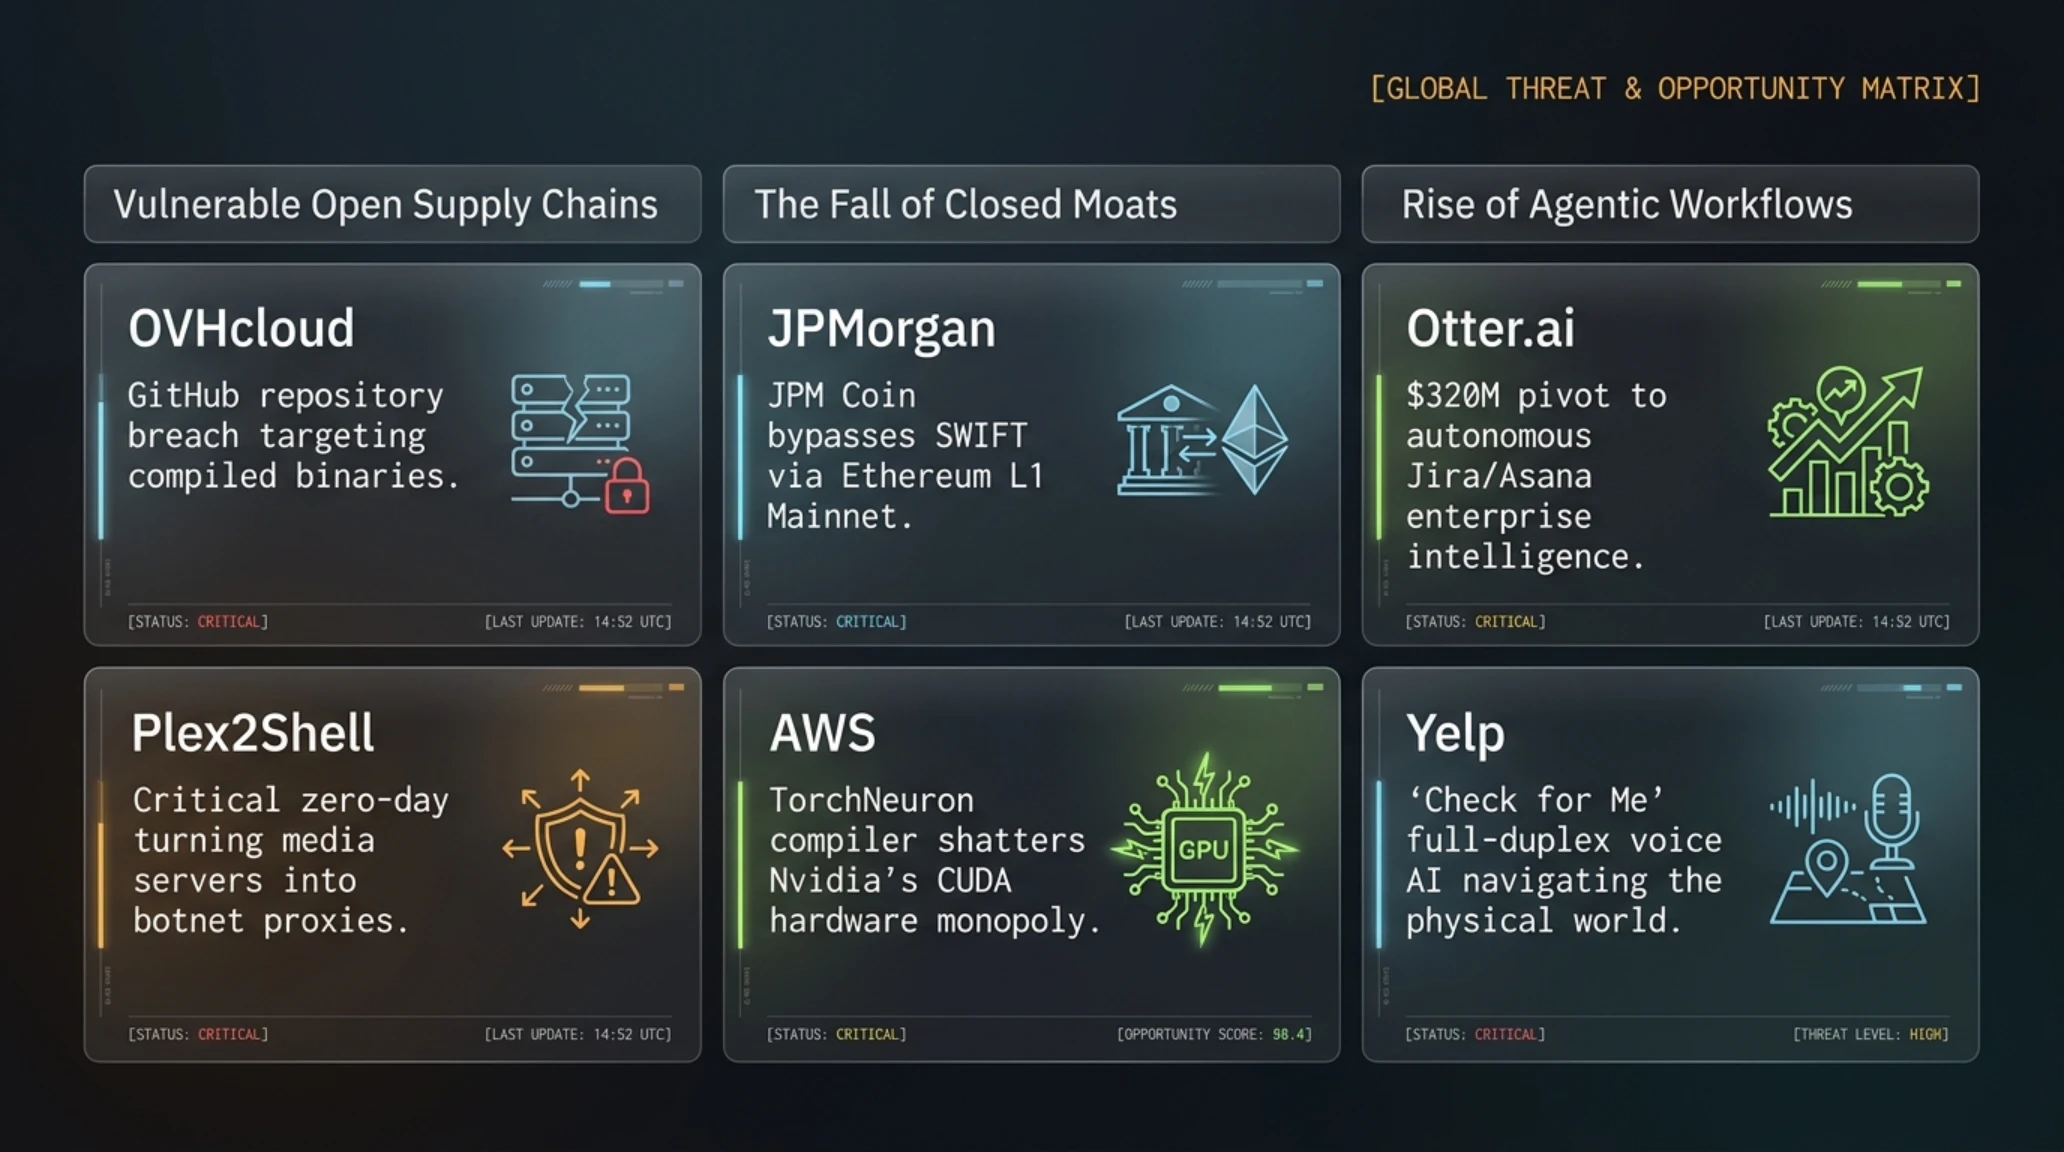
تيكين مورنينغ // التقرير الاستراتيجي التنفيذي (21 أكتوبر 2026)
الرؤية الاستراتيجية // أبرز النقاط والمحاور التنفيذية
القسم الأول: تلويث سلاسل التوريد البرمجية عبر غيت هاب؛ اختراق الحزم الرسمية لأداة OVHcloud CLI
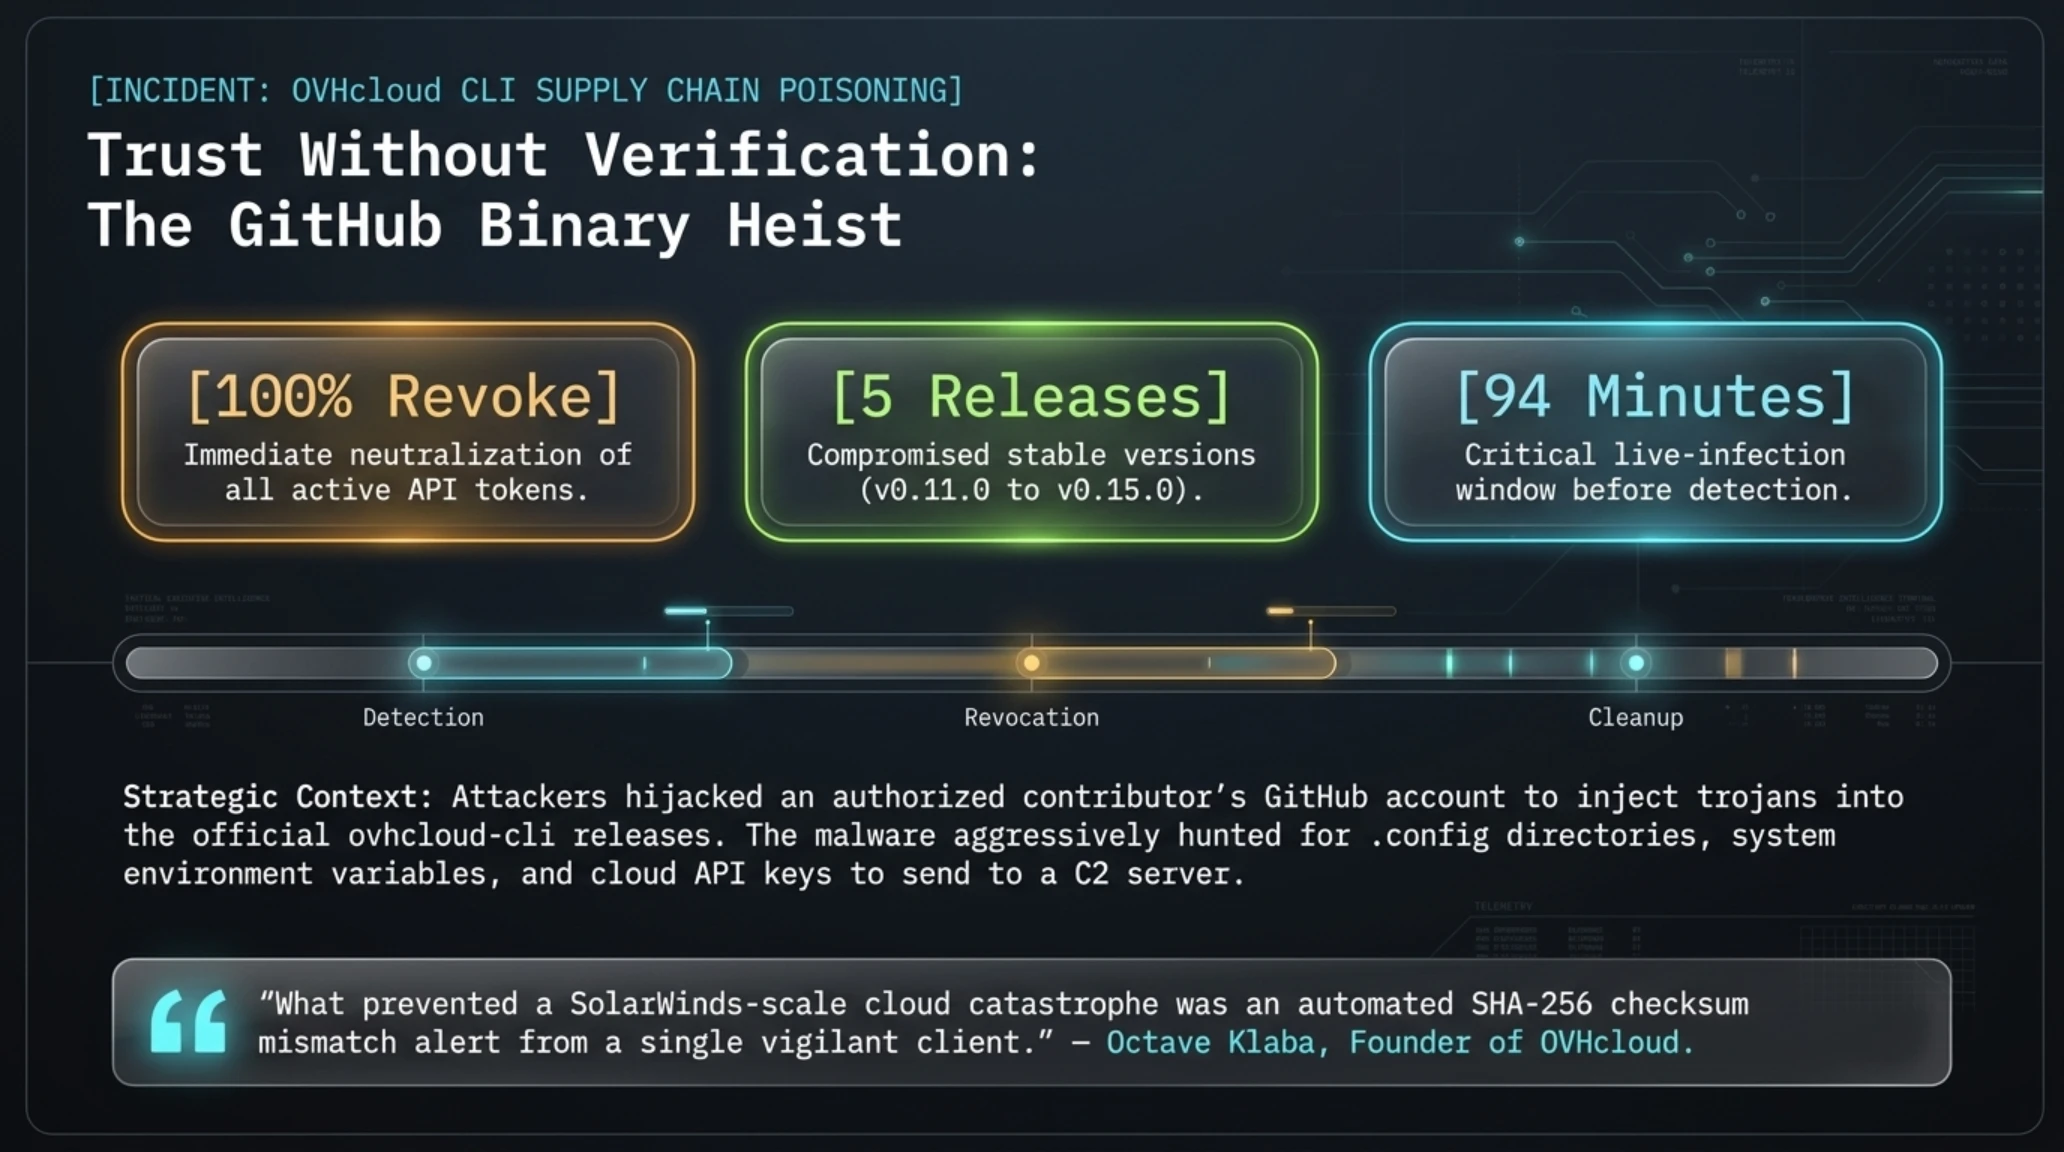
شهد قطاع الحوسبة السحابية والبنية التحتية الرقمية خلال الساعات الأربع والعشرين الماضية واحدة من أكثر الهجمات السيبرانية مهارة في استهداف سلاسل التوريد البرمجية المفتوحة المصدر. فقد أكدت شركة OVHcloud الفرنسية العملاقة، والتي تعد ركيزة الاستقلالية السحابية للاتحاد الأوروبي ومنافسا رئيسيا لشركات الحوسبة السحابية الأمريكية، تعرض مستودعها الرسمي لأداة سطر الأوامر ovhcloud-cli على منصة غيت هاب لعملية اختراق متقنة، مكنت المهاجمين من استبدال الملفات التنفيذية الرسمية بحزم خبيثة مصممة لسرقة بيانات الاعتماد ومفاتيح الوصول السحابية.
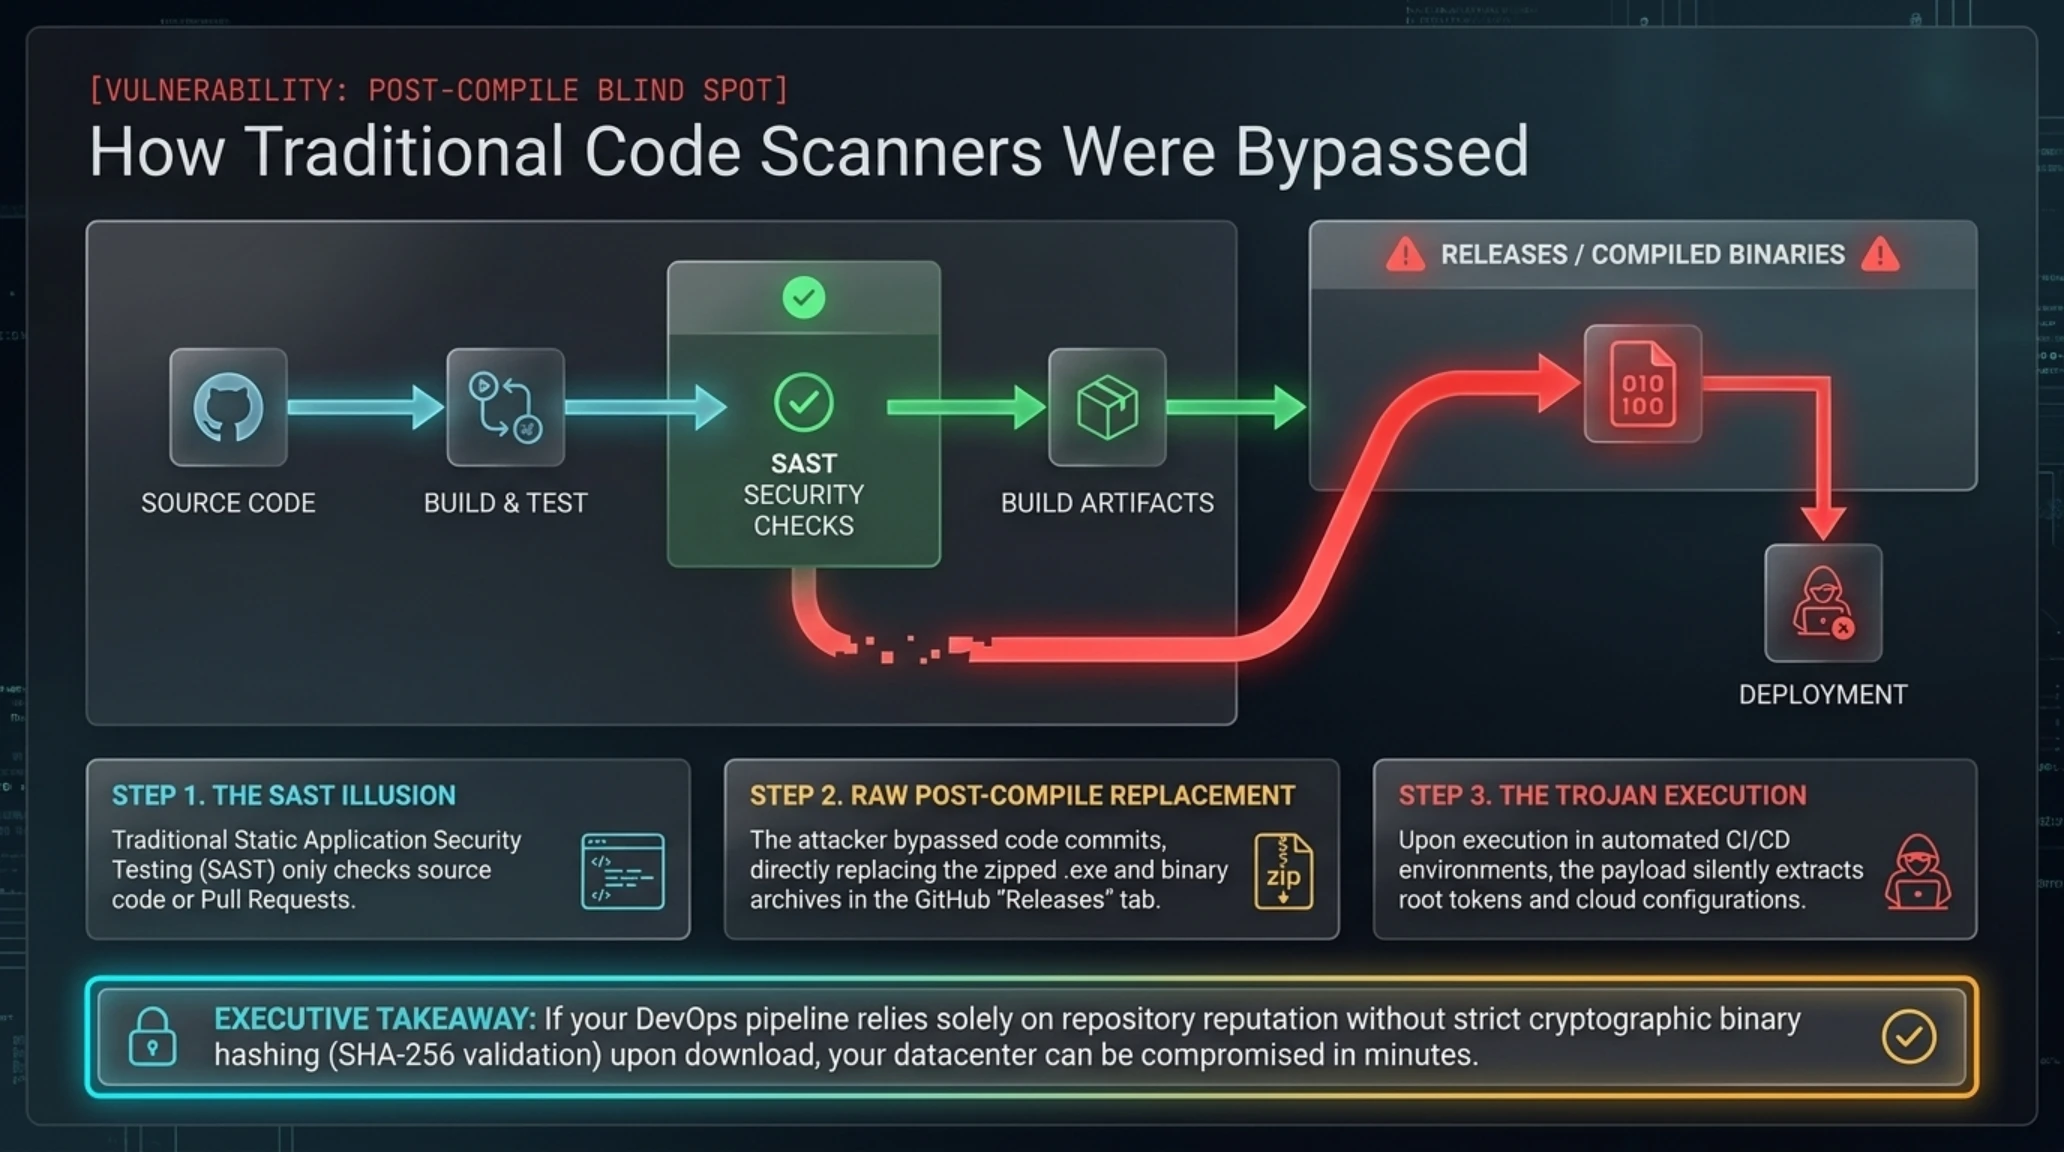
وتشير التقارير والتحليلات التقنية الصادرة عن منصات الأمن السيبراني الموثوقة، وفي طليعتها موقع The Hacker News، إلى أن الهجوم لم يعتمد على تعديل الشيفرات المصدرية أو تقديم طلبات سحب مشبوهة تخضع للمراجعة المعتادة، بل استغل المهاجم اختراق حساب أحد المساهمين المعتمدين والمخولين بإدارة الإصدارات الرسمية للمشروع. ومن خلال هذا الحساب الموثوق، قام المخترق بتجاوز كافة آليات فحص الأمان الاستاتيكي للشيفرات البرمجية، واستبدل الملفات التنفيذية المضغوطة في خمسة إصدارات سابقة ومستقرة للأداة شملت الإصدارات من v0.11.0 إلى v0.15.0 بحزم ملوثة ببرمجيات تجسس.
وأظهر التفكيك المعماري والهندسة العكسية للملفات الملوثة أن البرمجية الخبيثة صممت بدقة لاستهداف بيئات التطوير وخطوط النشر الآلي المستمر. فبمجرد تنزيل الأداة وتشغيلها في محطة الأوامر، تبدأ البرمجية بعمليات مسح فوري للمجلدات الحساسة في نظام التشغيل، بما يشمل ملفات ضبط الخدمات السحابية، ومتغيرات البيئة التشغيلية، ومفاتيح الواجهات البرمجية الخاصة بخدمات أمازون ومايكروسوفت أزور وخدمات أو في إتش كلاود نفسها، ثم تشفير هذه البيانات وإرسالها إلى خادم تحكم وسيط بهدف تمكين المهاجمين من التحرك أفقيا داخل مراكز البيانات المؤسسية.
ولم يحل دون وقوع كارثة واسعة النطاق في بيئات الإنتاج السحابية سوى وجود أنظمة تدقيق أمني صارمة لدى أحد عملاء المنصة. فعندما رصد نظام النشر الآلي لدى هذا العميل اختلافا بين البصمة الرقمية التشفيرية SHA-256 للملف الذي جرى تنزيله والبصمة الرسمية الموثقة سابقا، أطلق فورا تحذيرا علنيا عبر منصة غيت هاب. واستجابت فرق الأمن السيبراني في الشركة بسرعة فائقة؛ إذ تمكنت خلال أربع وتسعين دقيقة من إبطال جلسة الحساب المخترق، وسحب كافة الحزم الملوثة، وإلغاء مفاتيح الوصول المعرضة للخطر، وإطلاق الإصدار الآمن الموثق v0.16.0.
لماذا يمثل هذا الحدث تحولا حاسما في أمن السحابة؟
يكشف هذا الحادث ثغرة خطيرة في إدارة مستودعات البرمجيات مفتوحة المصدر؛ فالاعتماد الأعمى على شهرة المستودع دون التحقق الصارم من البصمات التشفيرية للملفات التنفيذية يمكن أن يفتح ثغرة مدمرة في قلب مراكز البيانات خلال دقائق معدودة.
ومن منظور هندسة البرمجيات، يجسد هذا الاختراق تجاوزا ذكيا لطبقات الفحص الأمني التقليدية؛ فكما استعرضنا في تقريرنا حول اختراقات البنية التحتية السحابية وثغرات يوم الصفر المؤسسية، تركز معظم المؤسسات جهودها الأمنية على فحص الأكواد النصية في طلبات المراجعة، متجاهلة التحقق من الملفات التنفيذية الجاهزة المرفوعة في قسم الإصدارات. ويؤكد خبراء الحماية ضرورة اعتماد آليات التوقيع الرقمي التشفيري الإلزامي، مثل بروتوكولات Sigstore، لضمان عدم قبول أي ملف تنفيذي ما لم يكن ناتجا بشكل مثبت وغير قابل للتعديل عن بيئات بناء معزولة وموثوقة.
ولا تنفصل هذه التطورات عن السياق الجيوسياسي والتنظيمي؛ إذ تمثل شركة أو في إتش كلاود حجر الزاوية في مساعي السيادة الرقمية الأوروبية بموجب تشريعات NIS2 وقوانين حماية البيانات الصارمة. ويشير استهداف أدوات إدارة هذه السحابة إلى محاولات مستمرة من جهات سيبرانية متقدمة لزعزعة الثقة في البدائل السحابية المستقلة، الأمر الذي يفرض على قادة التقنية فرض سياسات دفاعية صارمة تحظر التنزيل المباشر للحزم غير المفحوصة وتعتمد حصريا على المستودعات الداخلية المدارة والمغلقة تشفيريا.
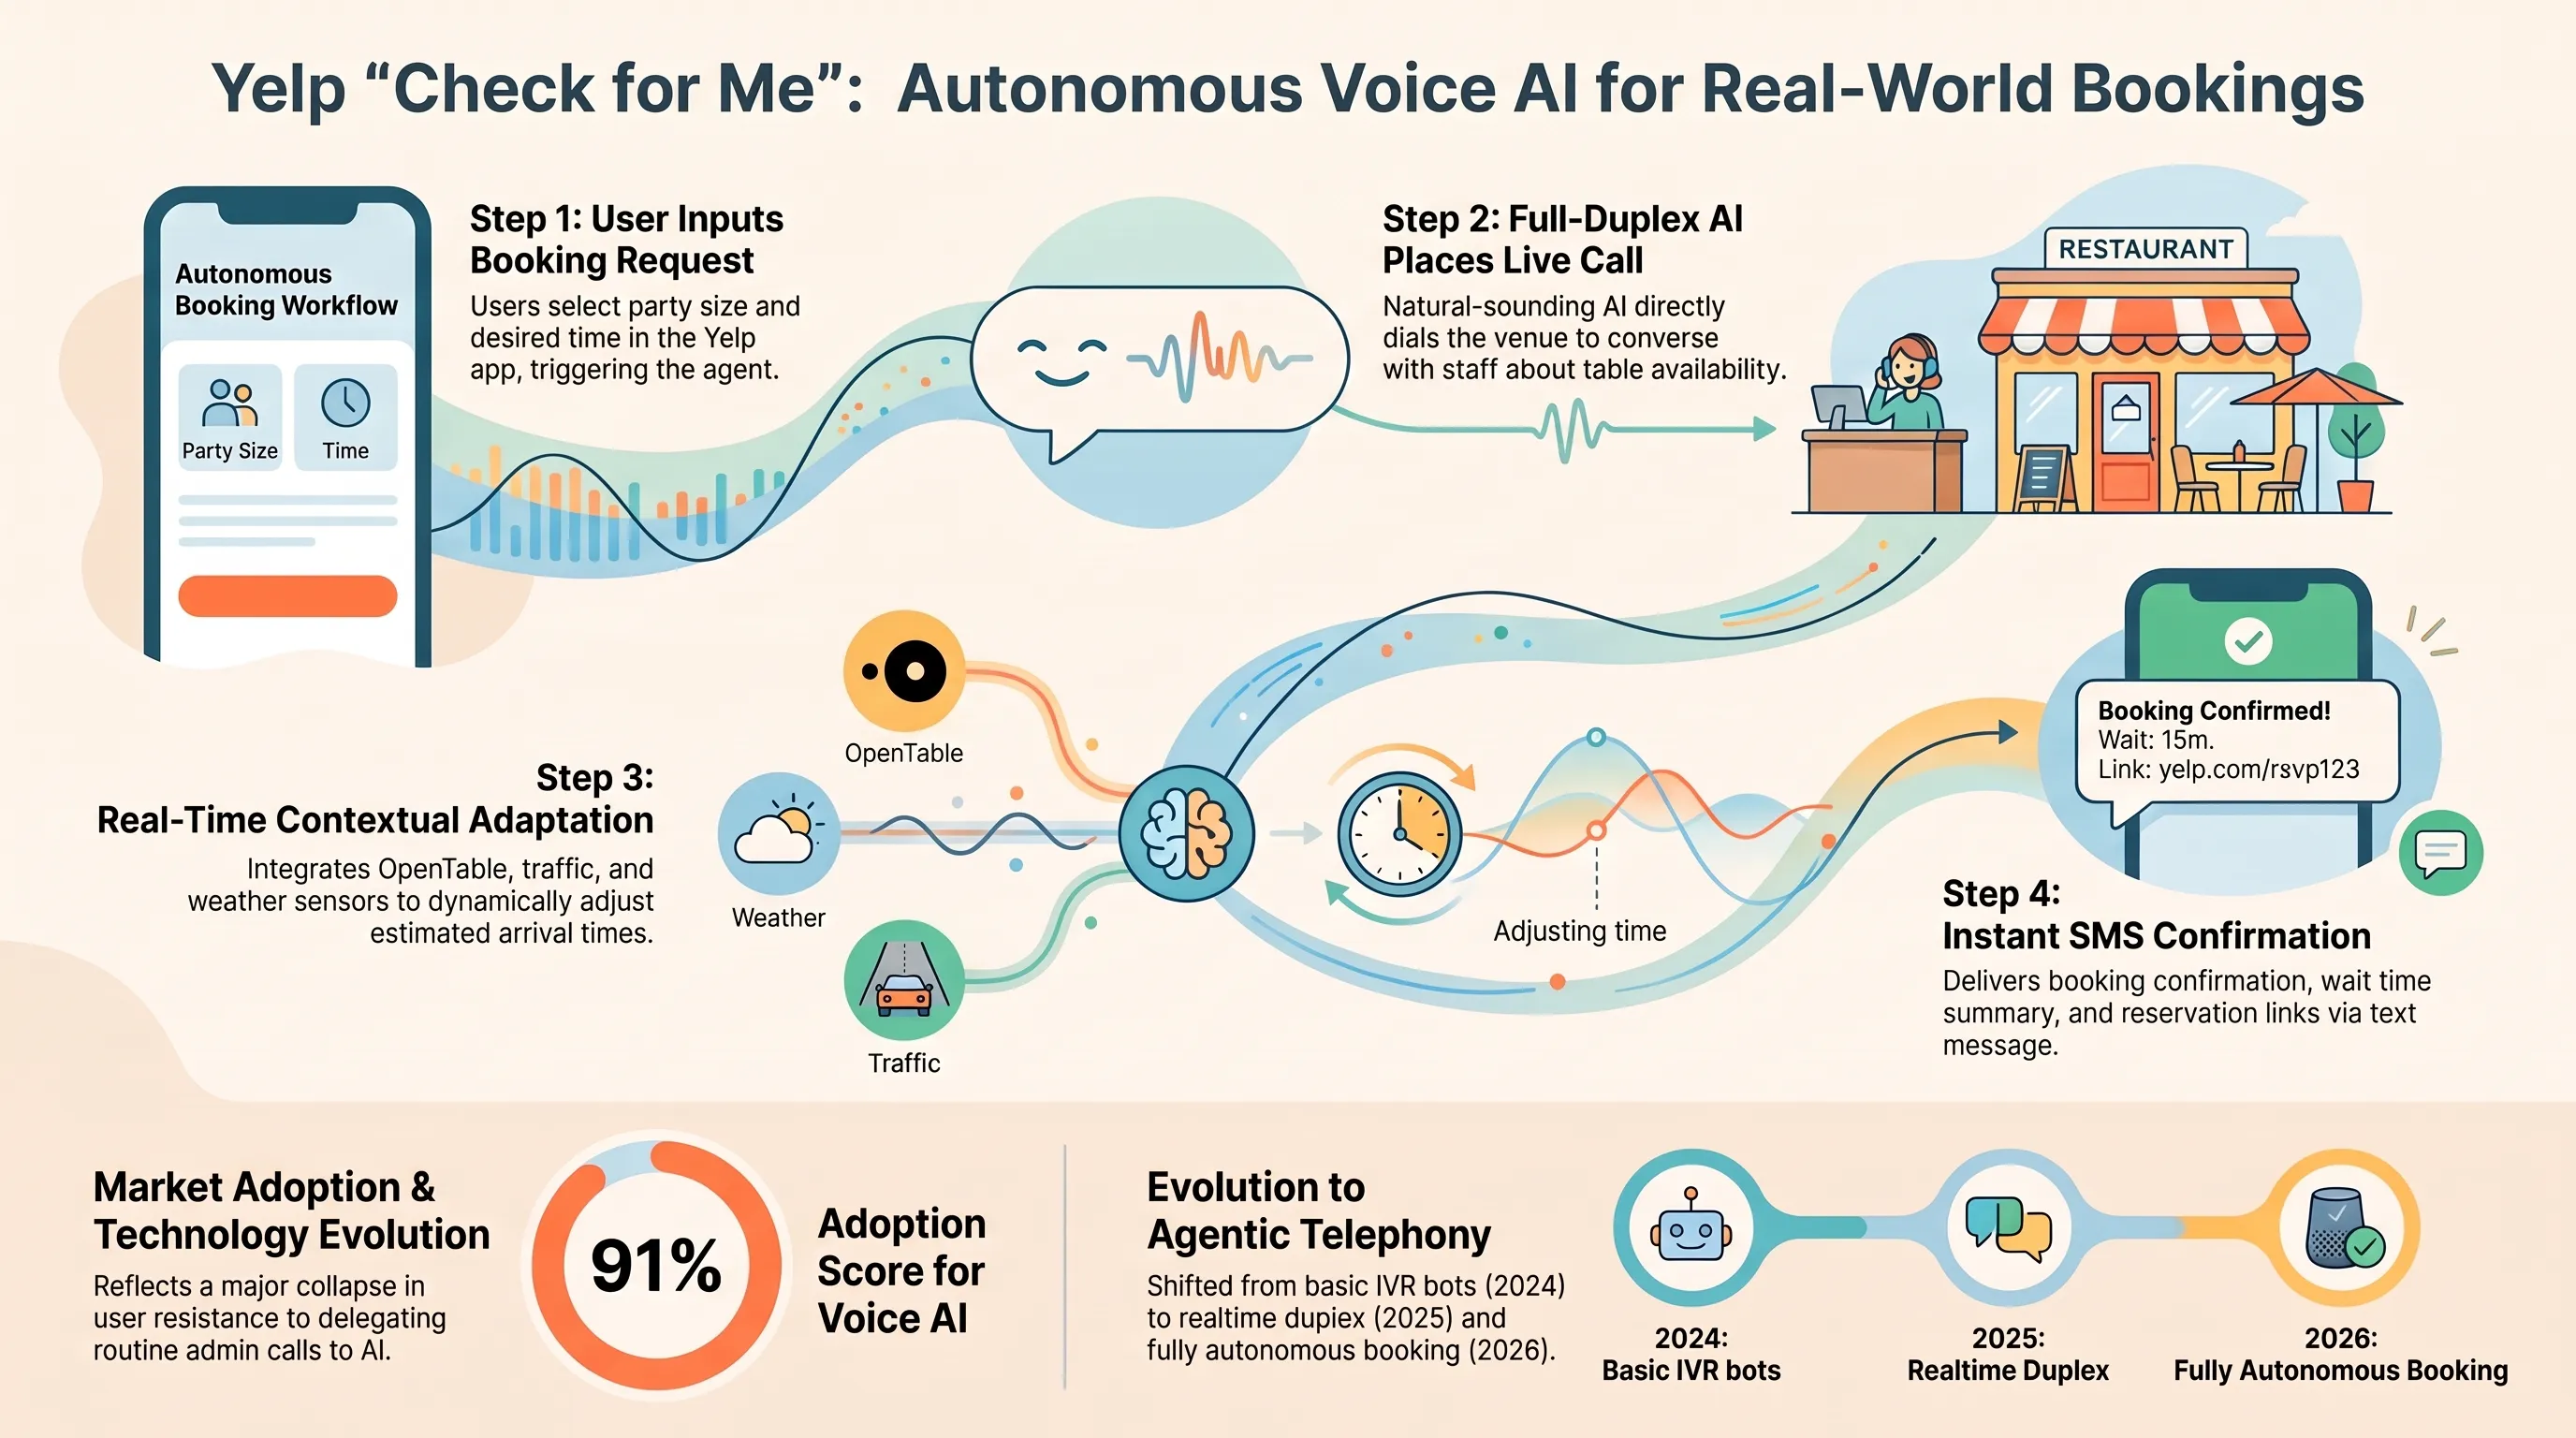
وترسم هذه الحادثة خارطة طريق واضحة لمهندسي البنية التحتية لحماية المنظومات السحابية من اختراقات سلاسل التوريد عبر التثبيت الصارم للبصمات التشفيرية.
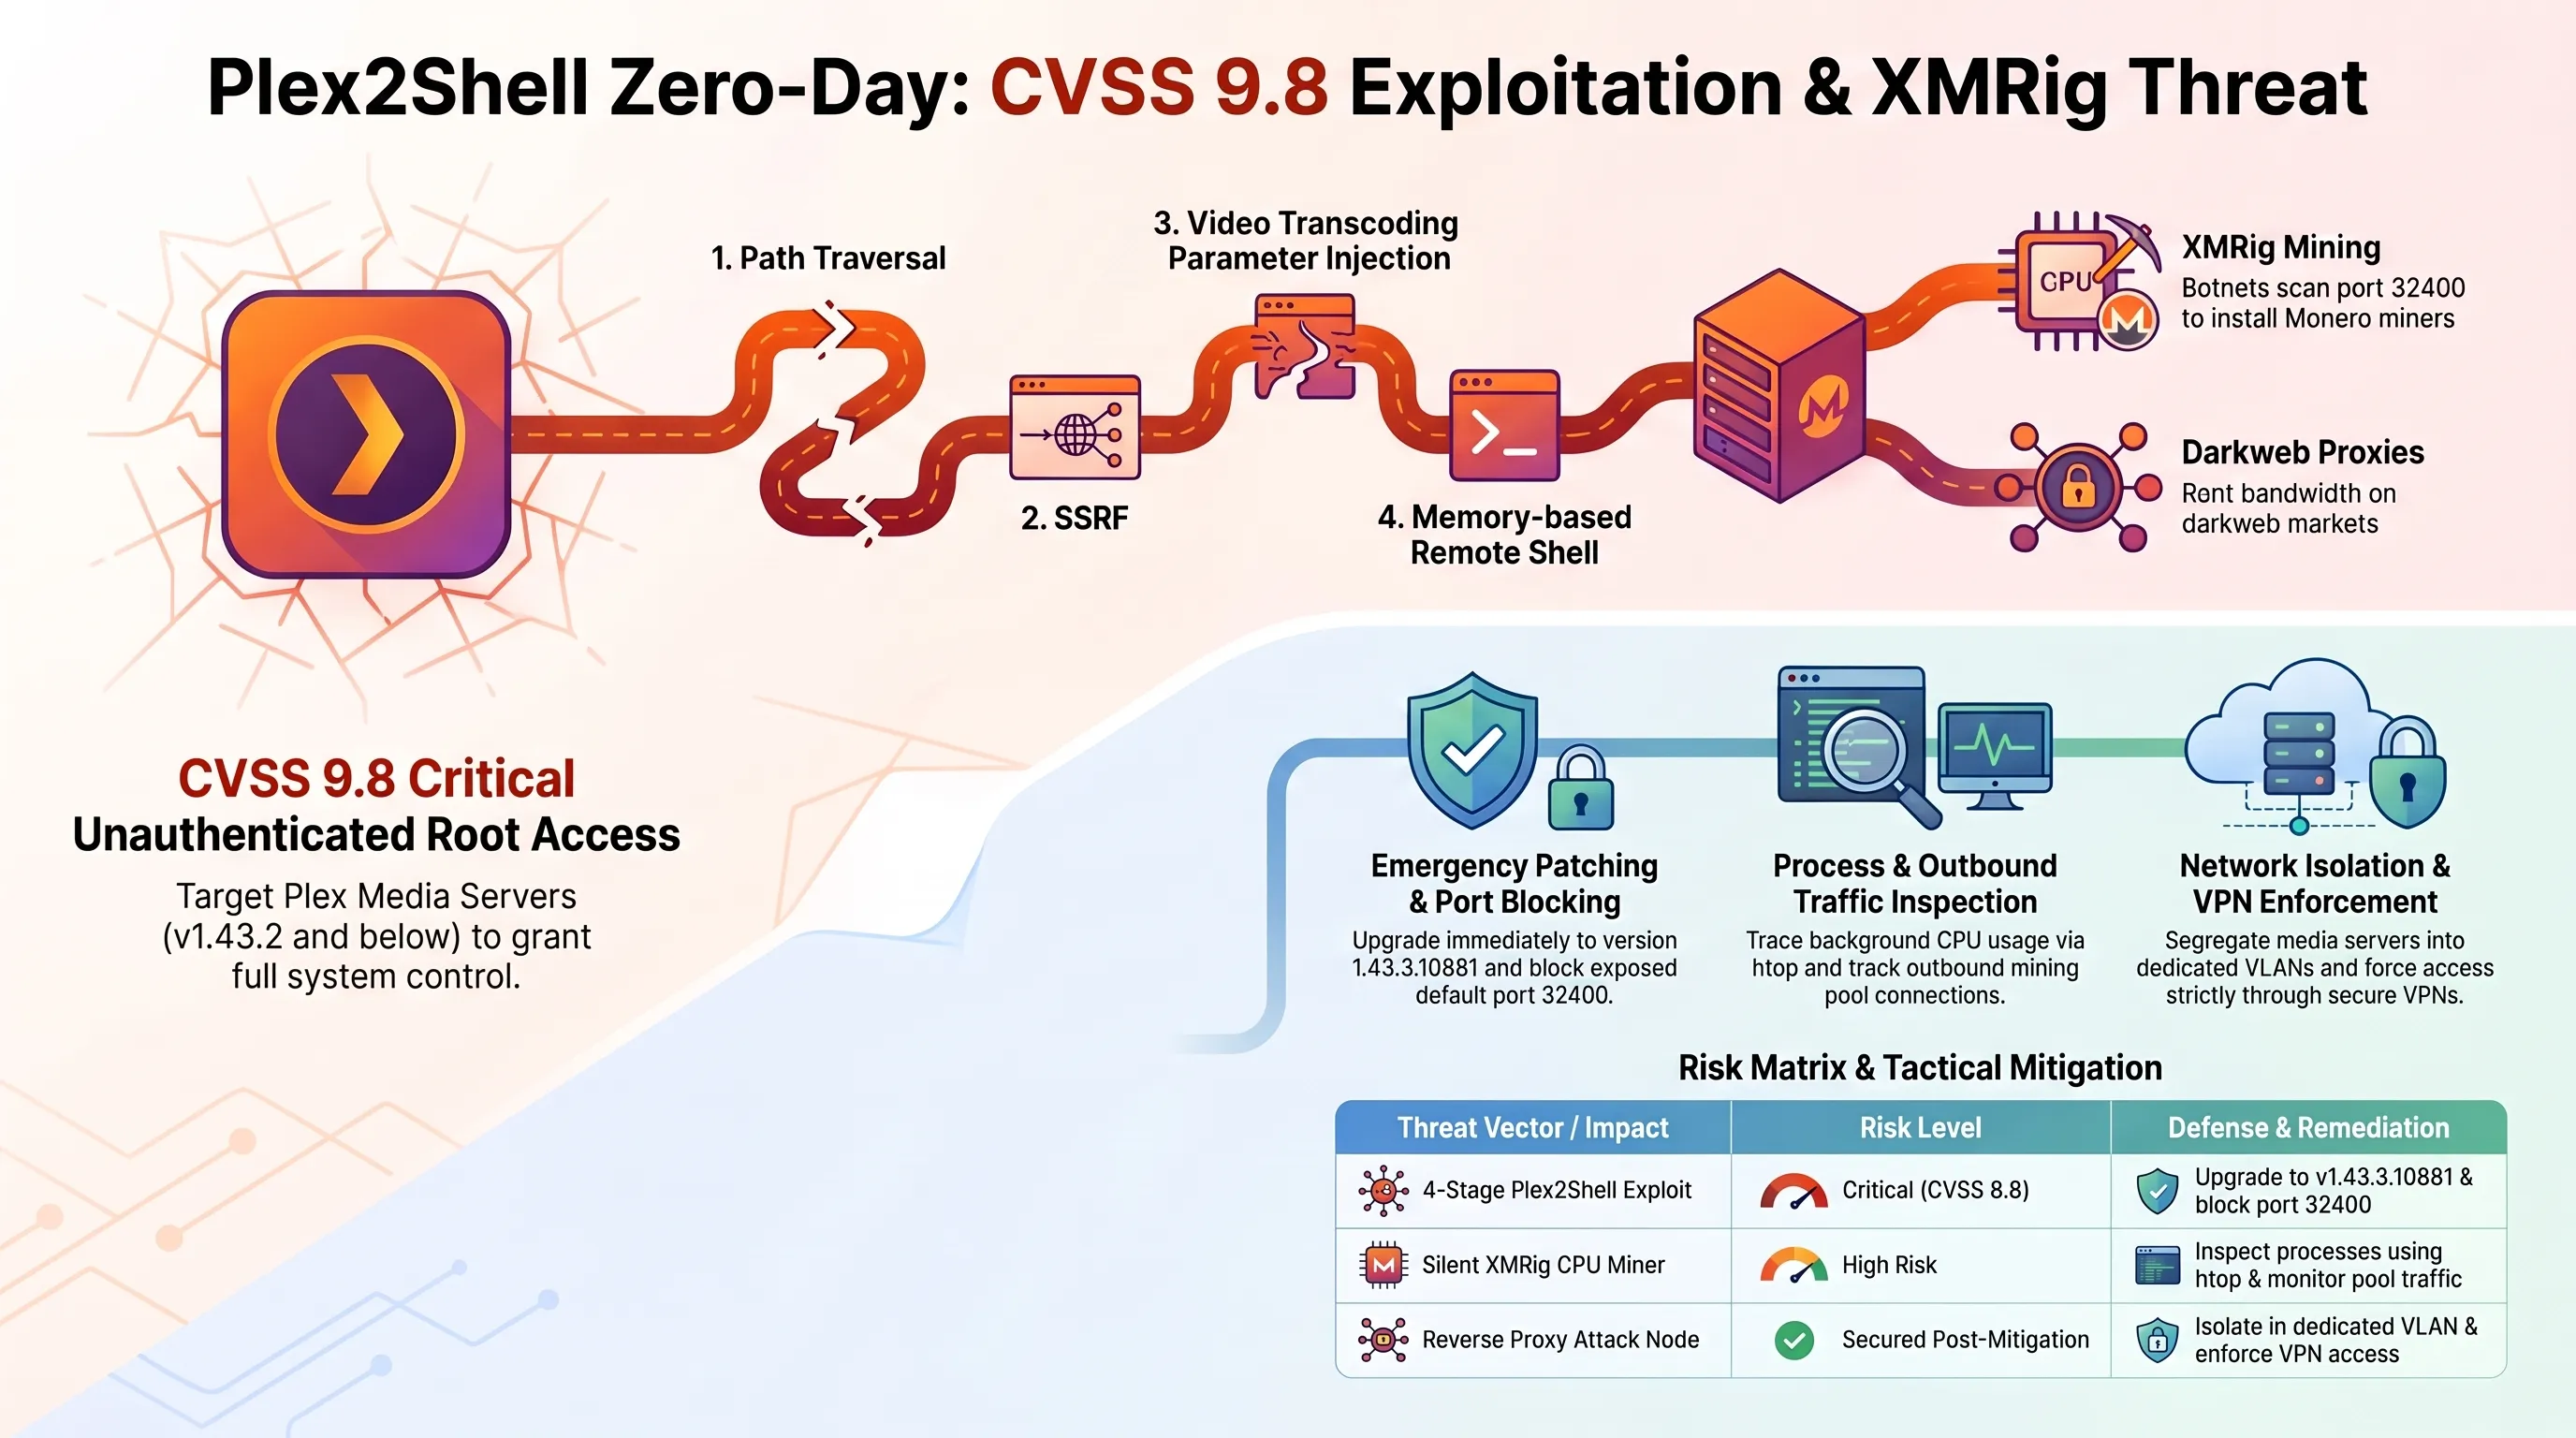
القسم الثاني: التفكيك المعماري لثغرة Plex2Shell؛ السيطرة على خوادم الوسائط لتعدين العملات وبناء بوابات بروكسي
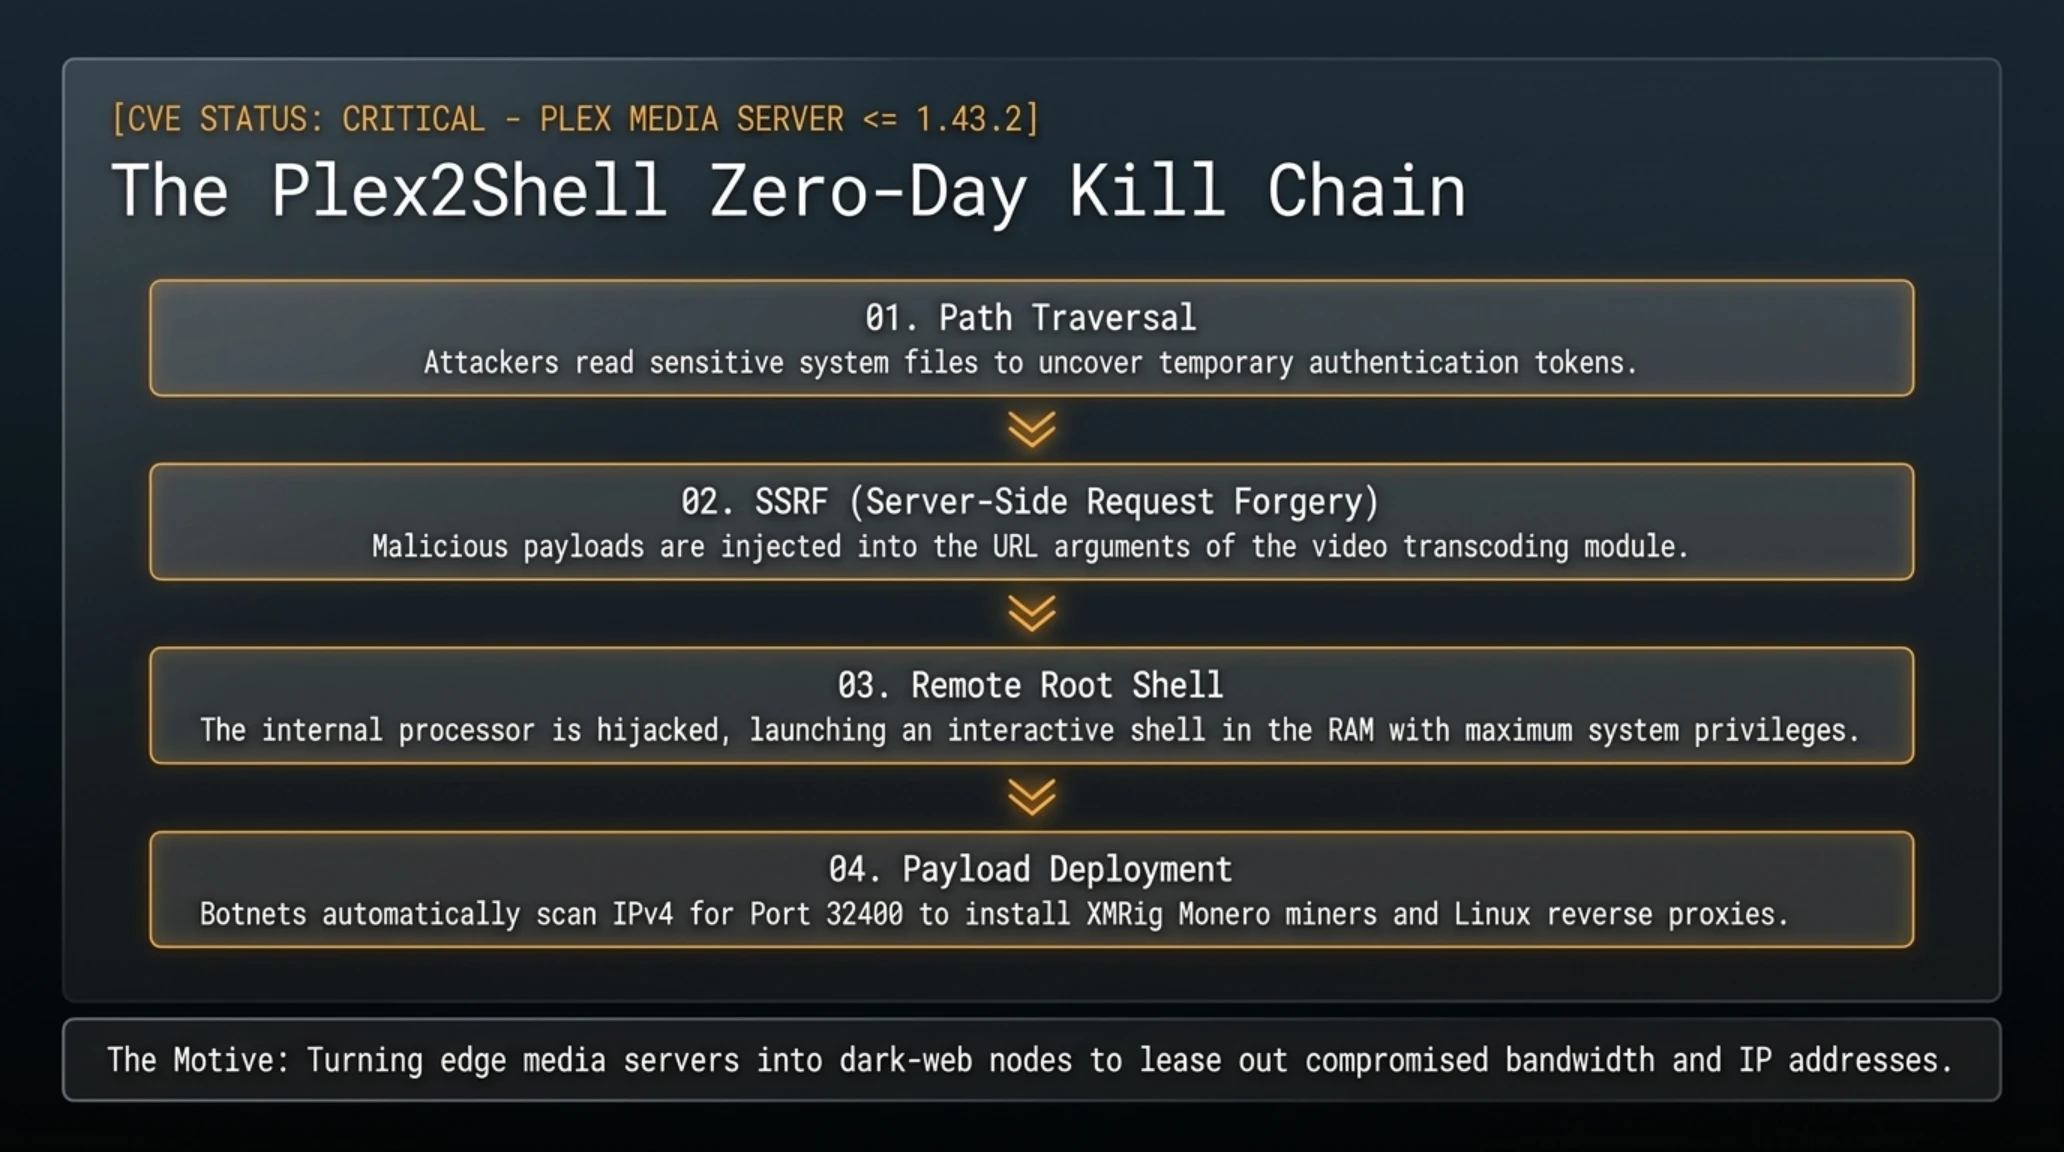
مع تصاعد التهديدات المؤتمتة التي تستهدف الخوادم المتصلة بشبكة الإنترنت العامة، استنفر مجتمع الأمن السيبراني لمواجهة سلسلة استغلال أمني بالغة الخطورة جرى تتبعها تحت الاسم الرمزي Plex2Shell. تستهدف هذه السلسلة خوادم الوسائط الرقمية واسعة الانتشار Plex Media Server (في الإصدارات 1.43.2 وما قبلها)، وتتيح للمهاجمين عن بعد فرض السيطرة الكاملة بصلاحيات الجذر (Root) على نظام التشغيل الأساسي دون الحاجة إلى أي بيانات اعتماد أو مصادقة مسبقة.
وتوضح التحليلات الفنية المتعمقة الصادرة عن باحثي شركة SentinelOne ومنصات أمنية عالمية أن خطورة هذا الهجوم تكمن في كونه ليس مجرد ثغرة منفردة، بل تكاملا ذكيا بين أربع ثغرات أمنية متتالية: تبدأ العملية بثغرة اجتياز المسارات (Path Traversal) لقراءة ملفات الإعداد الحساسة وكشف الرموز المؤقتة للمصادقة؛ تليها ثغرة تزوير الطلبات من جانب الخادم (SSRF) عبر حقن عناوين ملوثة داخل واجهات معالجة وتحويل نسق الفيديو، مما يربك معالج الخادم ويقود إلى تشغيل قشرة أوامر تفاعلية (Interactive Reverse Shell) بأعلى الصلاحيات داخل الذاكرة الحية.
وقد كشفت مصائد الاختراق الموزعة عالميا أنه خلال أقل من أربع وعشرين ساعة على نشر تفاصيل الثغرة والشيفرات التجريبية لاثبات المفهوم من قبل الباحث المستقل المعروف باسم boredhackerblog، انطلقت حملات مسح وموجات بوتات آلية اجتاحت فضاء عناوين IPv4 للبحث عن المنفذ الافتراضي 32400. وتركزت أهداف المهاجمين على محورين رئيسيين: أولهما زرع برمجية التعدين الخفيفة XMRig لتعدين عملة مونيرو المشفرة بصمت عبر استنزاف معالجات الخوادم، وثانيهما تثبيت بوابات بروكسي عكسية لتحويل الخوادم المخترقة إلى نقاط خروج تؤجر في الأسواق المظلمة لإخفاء الأنشطة السيبرانية المشبوهة.
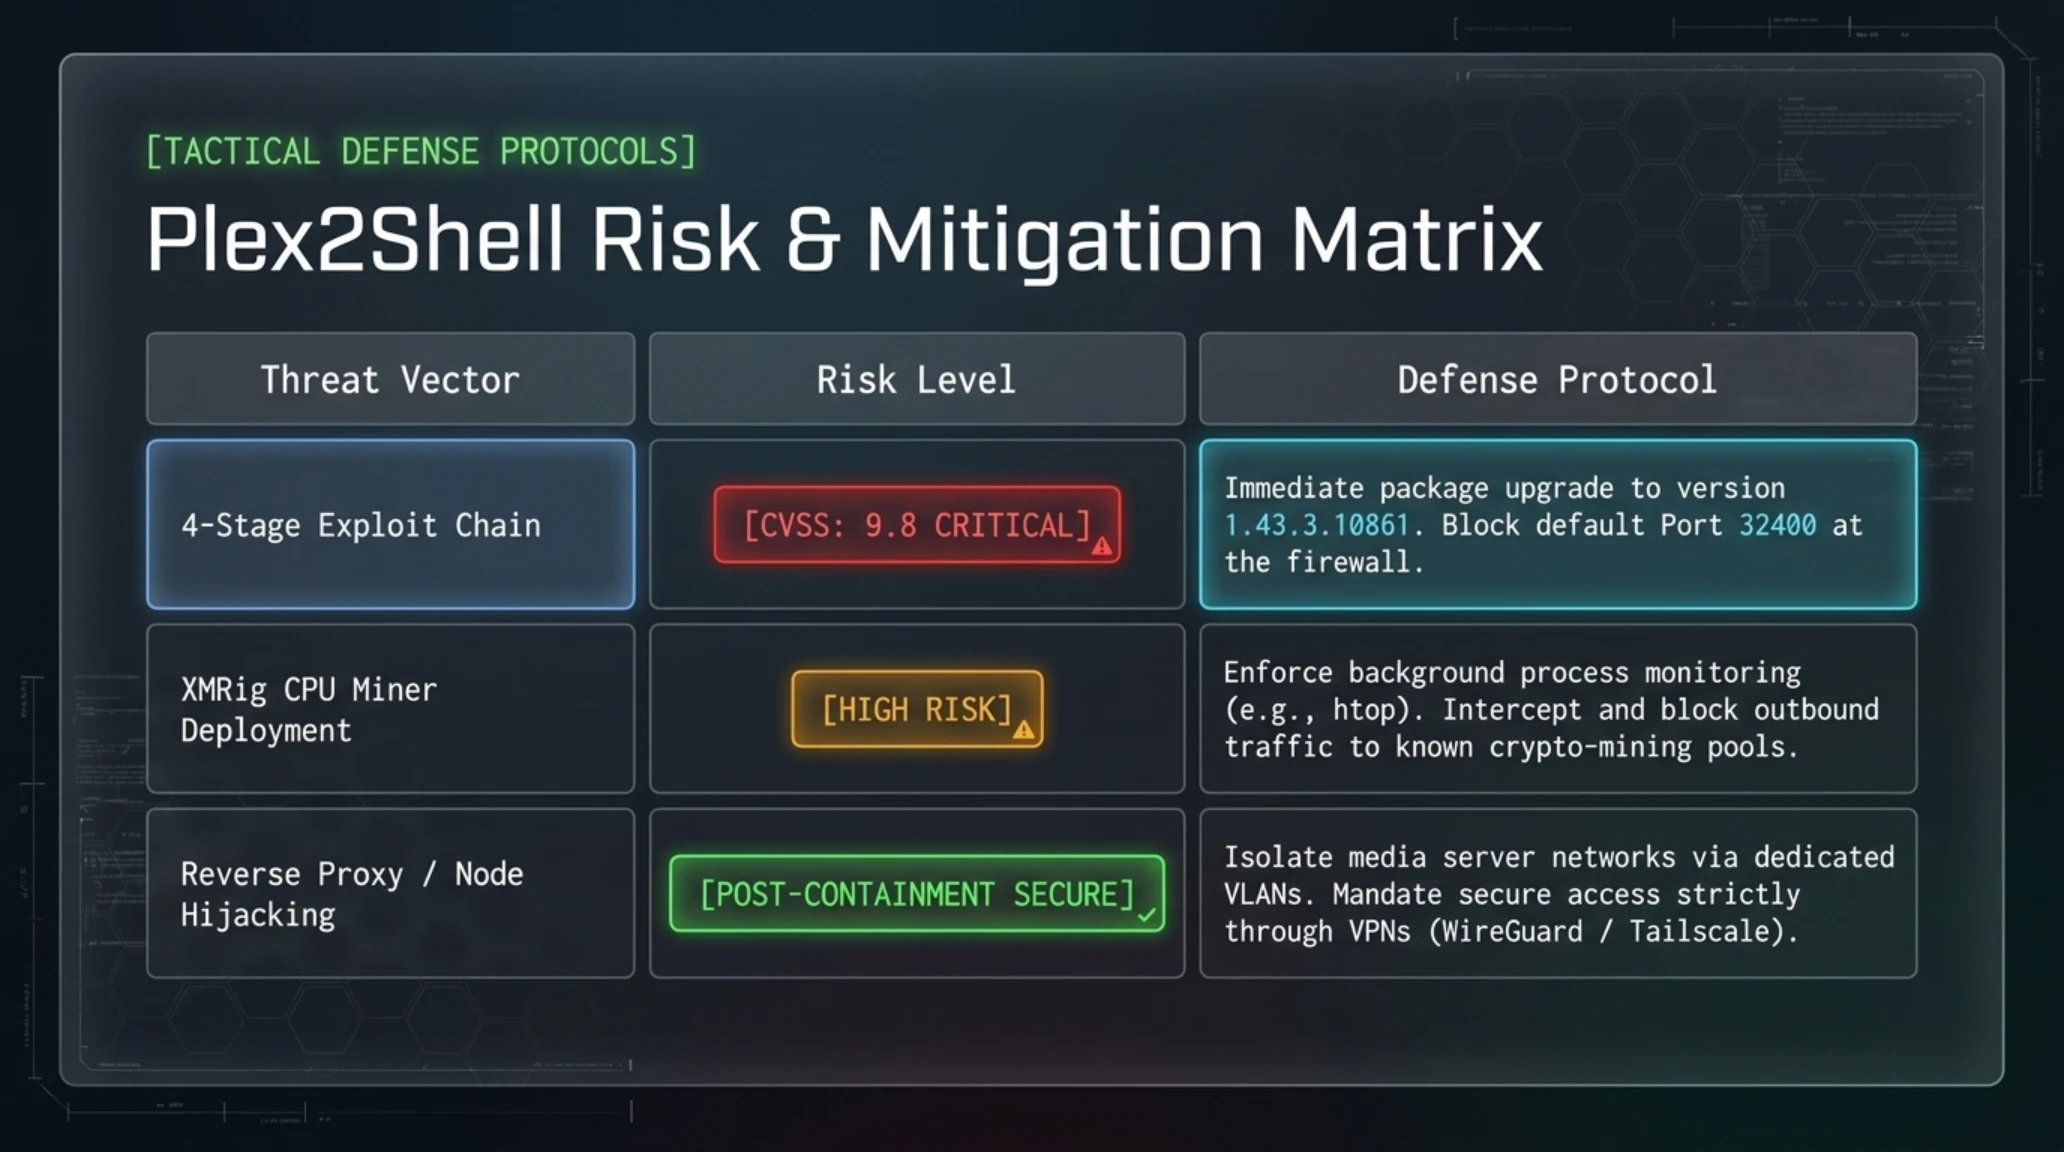
مصفوفة تقييم المخاطر والدفاع السيبراني لسلسلة ثغرات Plex2Shell
| بردار التهديد / الثغرة الأمنية | مستوى الخطر | بروتوكول المعالجة والتحصين |
|---|---|---|
| سلسلة الاستغلال الرباعية Plex2Shell | حرج (CVSS 9.8) | الترقية الفورية إلى الإصدار 1.43.3.10861 وعزل المنفذ 32400 عن الإنترنت العام. |
| التعدين الخفي لعملة مونيرو واستنزاف المعالج | خطر مرتفع | مراجعة المهام الخلفية بأمر htop ورصد محاولات الاتصال بأحواض التعدين الخارجية. |
| تحويل الخادم إلى بوابة وكيل عكسية مأجورة | محصن / بعد الترقية | عزل الخادم داخل شبكة افتراضية مستقلة VLAN وقصر الإدارة على شبكات VPN المشفرة. |
| هجمات إعادة ربط DNS والاختراق المحلي | خطر متوسط | تعطيل الاكتشاف التلقائي عن بعد وفرض قيود صارمة على المنافذ المحلية. |
وسارعت شركة بلكس بإصدار ترقية عاجلة ضمن الإصدار 1.43.3، مناشدة مديري الأنظمة والمستخدمين ترقية برمجياتهم فورا وتجنب ربط لوحات التحكم مباشرة بالإنترنت دون جدار ناري أو نفق افتراضي مشفر مثل WireGuard أو Tailscale، خاصة وأن وصول المخترق إلى صلاحيات الجذر يمنحه القدرة على الوصول المباشر لكافة وسائط التخزين والملفات المربوطة بالخادم.
ويقدم هذا الاختراق درسا بليغا حول المخاطر الكامنة في بروتوكول التوصيل والتشغيل التلقائي (UPnP) في أجهزة التوجيه المنزلية والمكتبية. إذ يقوم هذا البروتوكول في كثير من الأحيان بفتح المنافذ تلقائيا نحو الإنترنت العام دون إدراك المستخدم، مما يحول الأجهزة الداخلية المعزولة إلى أهداف مكشوفة تماما أمام أدوات المسح الآلي بمجرد الكشف عن أي ثغرة جديدة في المنظومة.
وفي المحور التالي، ننتقل من أمن البنى التحتية إلى التحول الجذري في التمويل اللامركزي المؤسسي واستقرار كبرى مؤسسات وول ستريت على شبكة إيثيريوم العامة.
القسم الثالث: وصول JPM Coin إلى الطبقة الأولى لإيثيريوم؛ تسوية مؤسسية فورية مدعومة بالأصول الحقيقية المرمزة
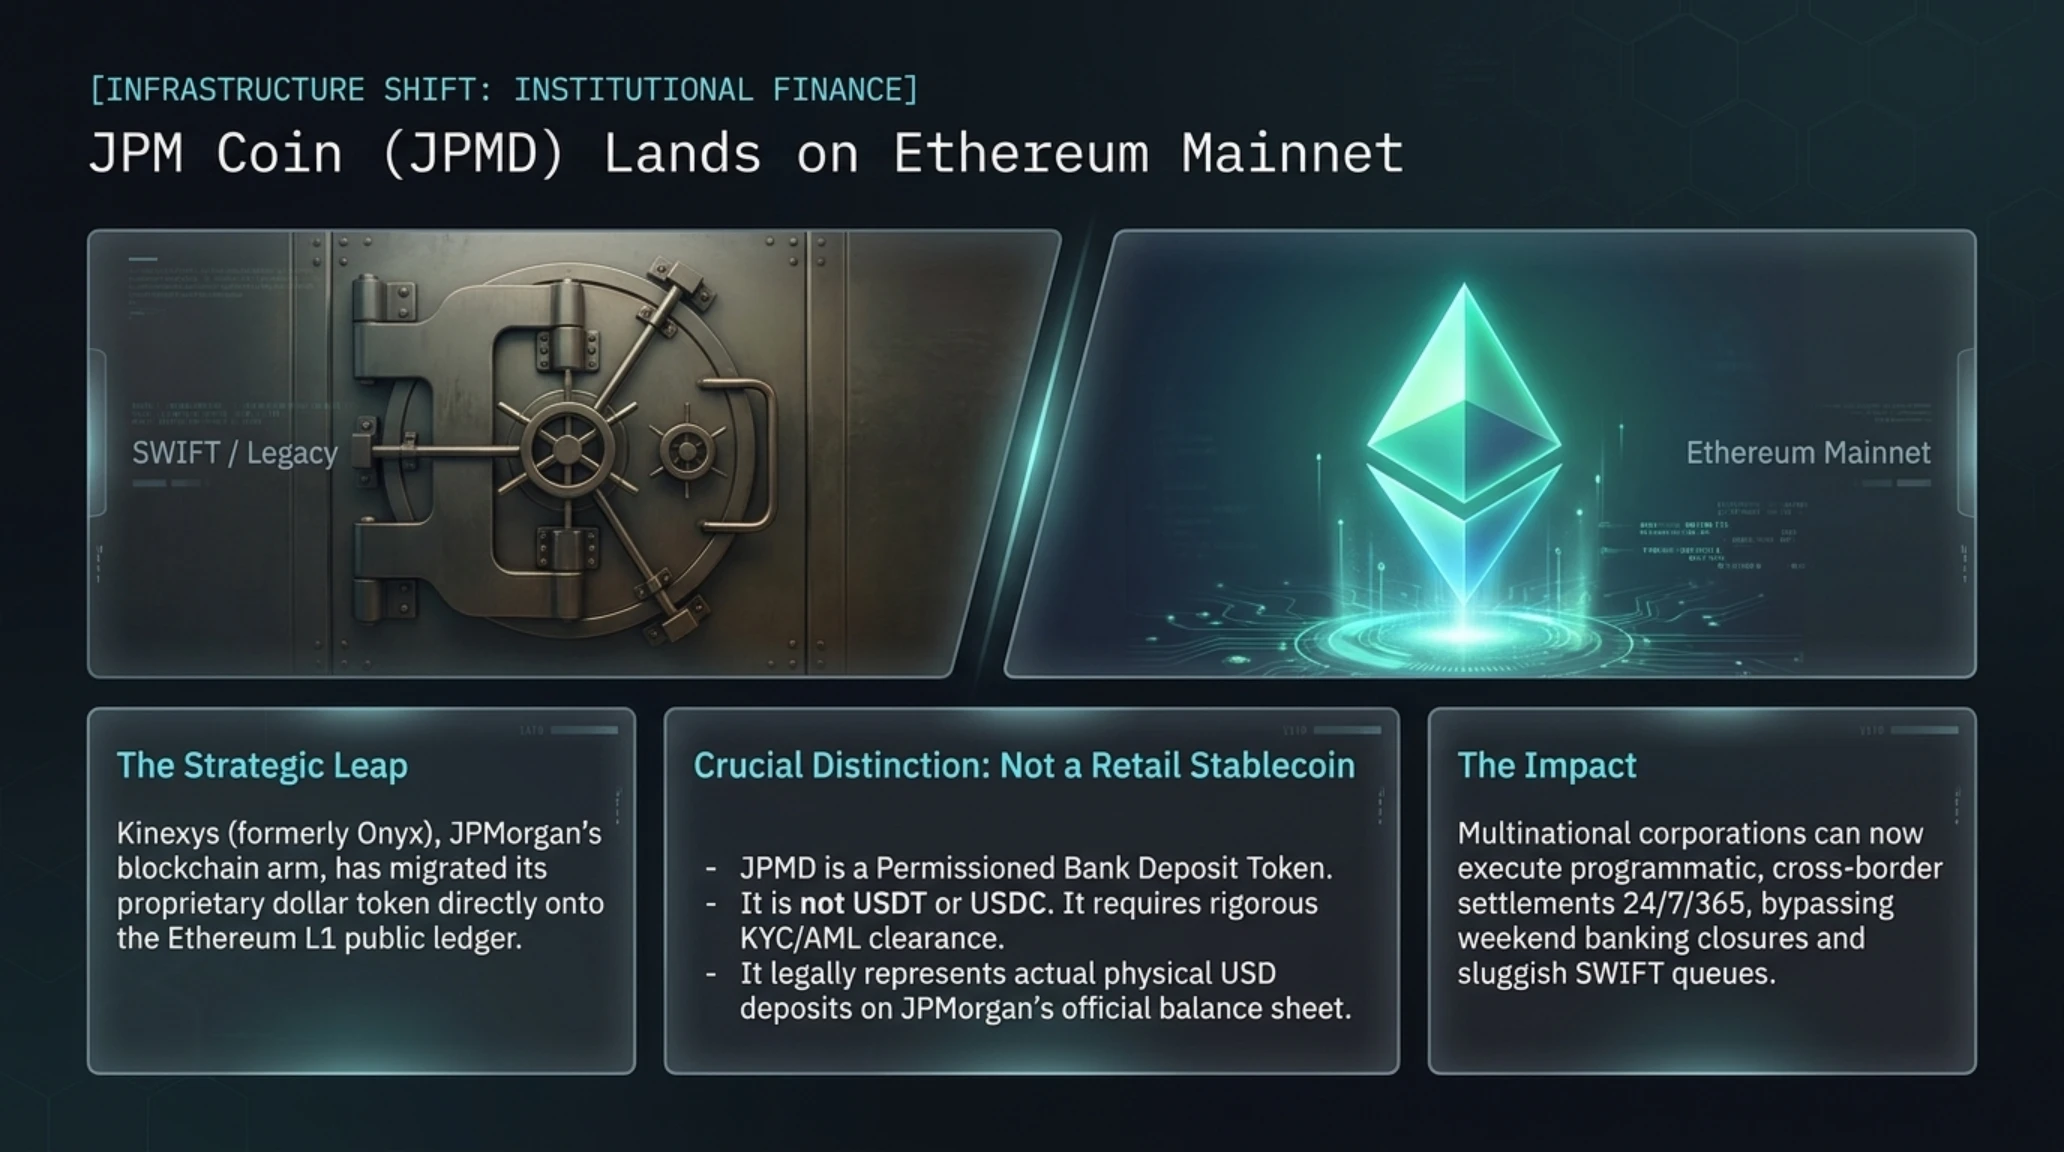
في خطوة تاريخية تجسد التلاقي الفعلي بين النظام المصرفي التقليدي وشبكات البلوكتشين العامة، أعلن عملاق الخدمات المالية العالمي جي بي مورغان تشيس (JPMorgan Chase)، عبر ذراعه المتخصص في تقنيات السجلات الموزعة Kinexys (المعروف سابقا باسم Onyx)، إطلاق رمز الودائع الدولاري المخصص للمؤسسات JPM Coin (تحت الرمز JPMD) مباشرة على الشبكة الرئيسية للطبقة الأولى من إيثيريوم (Ethereum Mainnet).
وتأتي هذه النقلة بعد تجارب ناجحة للرمز على شبكات البلوكتشين الخاصة وشبكات الطبقة الثانية، إلا أن التوسع المباشر نحو الطبقة الأساسية لإيثيريوم يحمل دلالات استراتيجية عميقة. وكما فصلنا في تحليلنا حول نهائية التسوية الفورية ورقمنة الأصول الحقيقية (RWA) لمؤسسات وول ستريت، يضع البنك من خلال هذه الخطوة منصته لمعالجة المدفوعات في نفس البيئة الرقمية التي تشهد نشاطا محموما من كبرى المؤسسات وصناديق الاستثمار العالمية لترميز الأصول الحقيقية، بما فيها السندات الحكومية وصناديق أسواق النقد الدولية.
ومن الأهمية بمكان التمييز بين رمز JPM Coin والعملات المستقرة الموجهة للتداول العام مثل تيثر (USDT) أو يو إس دي كوين (USDC). فرمز جي بي مورغان ليس أصلا للمضاربة في المنصات اللامركزية، بل هو رمز ودائع مصرفية تجارية مرخص بالكامل. وكل رمز يجري إصداره يمثل مطالبة مباشرة على وديعة نقدية حقيقية بالدولار الأمريكي مودعة في الميزانية العمومية الرسمية للبنك، ويخضع انتقاله لعقود ذكية صارمة تقصر التعامل به حصريا على المؤسسات والشركات متعددة الجنسيات بعد اجتياز معايير دقيقة لمكافحة غسل الأموال والتحقق من الهوية (KYC/AML).
ويحدث هذا الابتكار تحولا جذريا في إدارة السيولة لمديري الخزائن في الشركات الكبرى. فالنظام المصرفي التقليدي يعاني من بطء قنوات المقاصة وحواجز العطلات الأسبوعية ونظام سويفت التقليدي. أما عبر إيثيريوم، فتتمكن الشركات من تسوية صفقات بمئات الملايين من الدولارات وإعادة موازنة السيولة وتقديم الضمانات في أجزاء من الثانية وفي أي وقت، من خلال عقود ذكية مبرمجة ومؤتمتة بالكامل، مما يرفع كفاءة تدوير رأس المال في الأسواق المالية العالمية.
وتتجلى الأهمية التقنية القصوى لهذا الدمج في تمكين آليات التسليم مقابل الدفع الذرية (Atomic Delivery-versus-Payment). ففي أسواق المال التقليدية، تنفصل عمليات تسليم الأوراق المالية عن تحويل الأموال النقدية، مما يولد فجوة تسوية زمنية ومخاطر ائتمانية على الأطراف المتعاقدة. أما عبر العقود الذكية لرمز جي بي مورغان على إيثيريوم، فتتم مبادلة ملكية السندات الرقمية بالدولار المصرفي في نفس اللحظة التشفيرية، حيث يلغى العقد تلقائيا في حال تعثر أي طرف، مما يقضي تماما على مخاطر التسوية اللحظية بين البنوك العالمية.
وعلاوة على ذلك، يفتح استقرار الودائع النقدية على شبكة عامة آفاقا واسعة لإدارة الضمانات عبر الحدود وإعادة الرهن المالي المؤتمت. فالشركات متعددة الجنسيات باتت قادرة على توجيه فوائضها النقدية نحو تمويل عقود الائتمان الخاصة وإدارة عمليات إعادة الشراء لليلة واحدة (Overnight Repo) بمرونة برمجية مطلقة، دون الحاجة للانتظار حتى فتح أسواق نيويورك أو لندن، مما يمثل تحولا جوهريا في هندسة السيولة المصرفية العالمية.
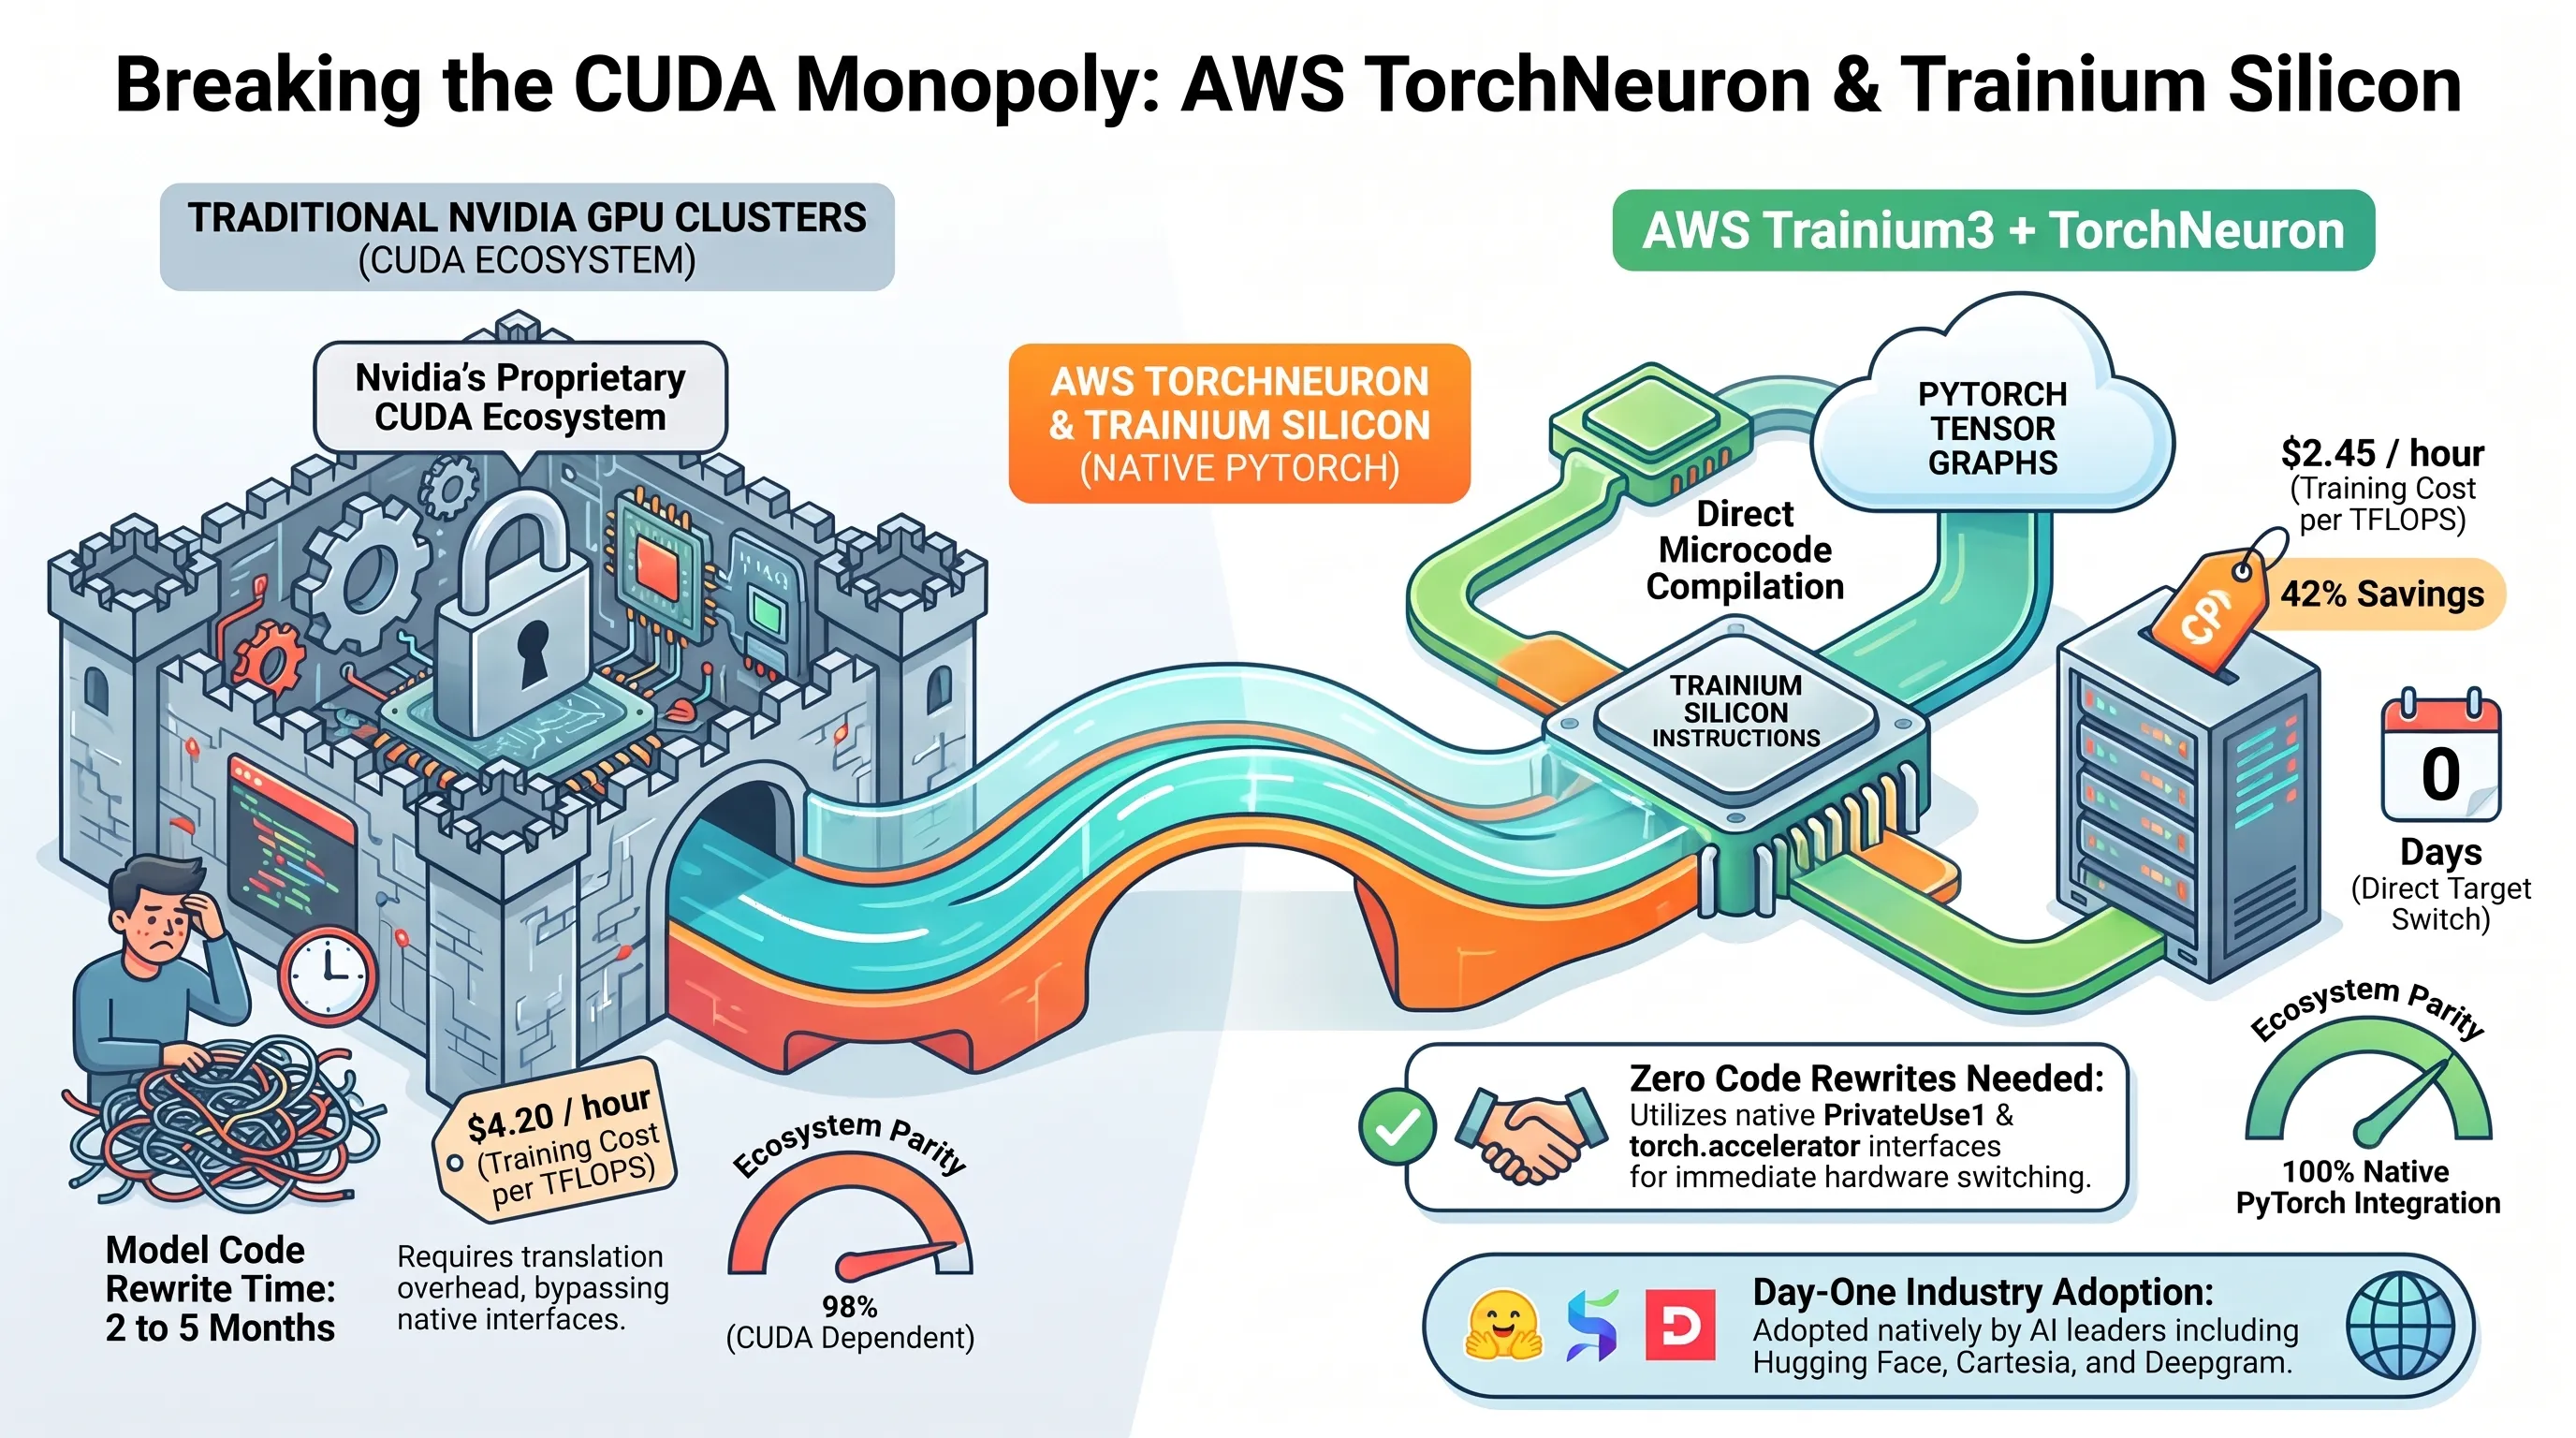
ويعكس اختيار الطبقة الأولى لإيثيريوم، على الرغم من ارتفاع رسوم المعاملات مقارنة بالطبقات الثانوية، الأولوية القصوى التي توليها المؤسسات المالية لنهائية المعاملات (Finality) والأمان التشفيري غير القابل للمساومة الذي توفره شبكة المدققين اللامركزية في إيثيريوم. ففي الصفقات المليارية، تمثل البنية التحتية لإيثيريوم البيئة الرقمية الوحيدة المعترف بها كبديل تقني مكافئ لغرف المقاصة الفيدرالية، مما يمهد الطريق لترميز مئات المليارات من السندات والأصول المالية الدولية.
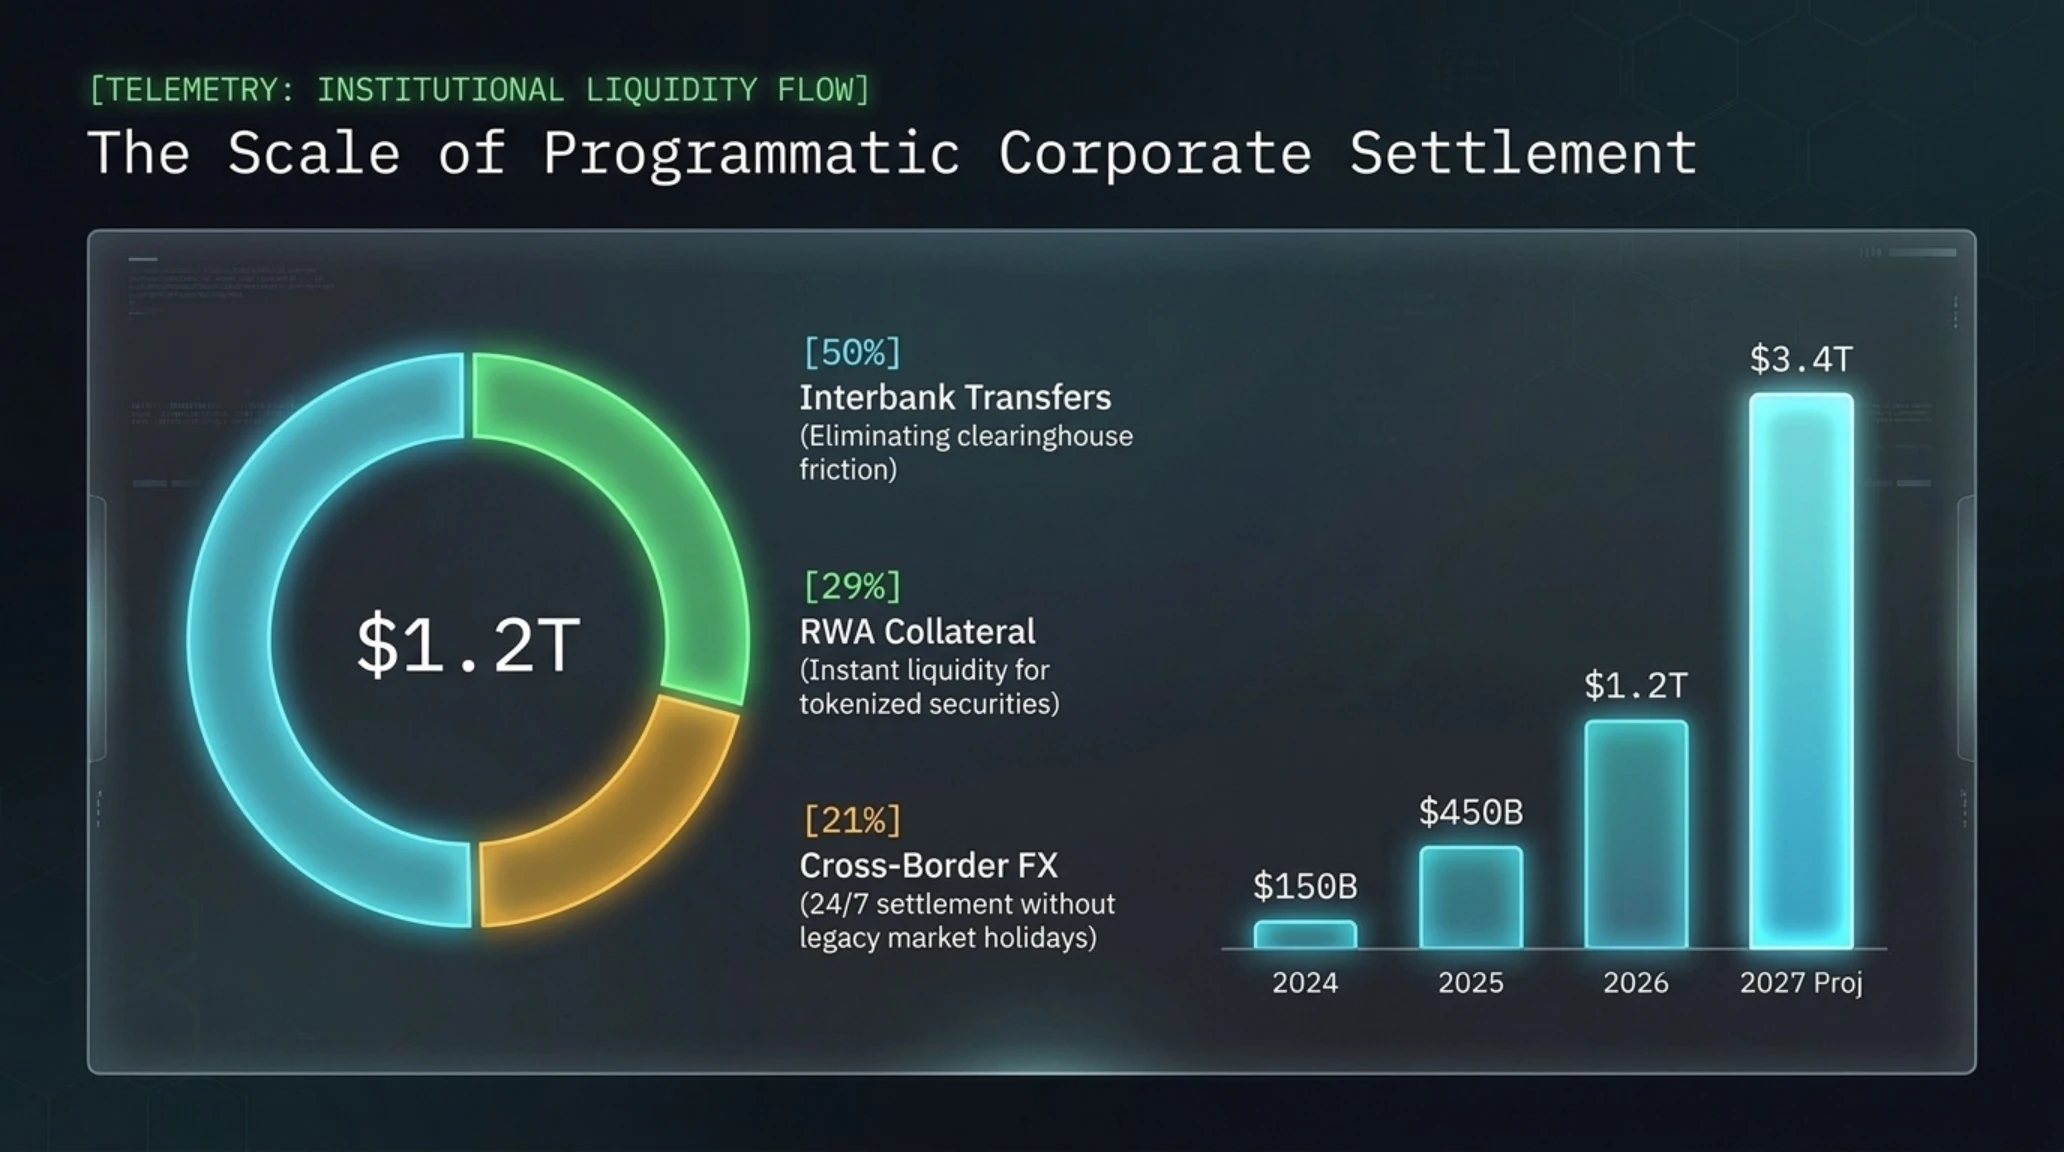
لوحة المؤشرات والنمو البياني لتسوية السيولة المؤسسية على إيثيريوم
| قطاع التسوية والاستخدام المصرفي | الحصة من حجم المعاملات | الأهمية الاستراتيجية في سيولة إيثيريوم |
|---|---|---|
| التسويات بين المصارف والمؤسسات | 50% | إلغاء وسطاء المقاصة وخفض تكاليف تحويل رؤوس الأموال. |
| ضمانات الأصول الحقيقية المرمزة (RWA) | 29% | توفير سيولة نقدية فورية لصناديق الأوراق المالية الرقمية. |
| التحويلات وتبادل العملات عبر الحدود | 21% | تسوية متواصلة على مدار الساعة دون توقف الأسواق التقليدية. |
| تسهيلات إعادة الشراء اليومية (Repo) | 15% | إدارة آلية مبرمجة للضمانات المؤسسية تلغي مخاطر المدد الزمنية للتسوية. |
القسم الرابع: قفزة Otter.ai التمويلية؛ 320 مليون دولار لدعم وكلاء الاجتماعات الأذكياء
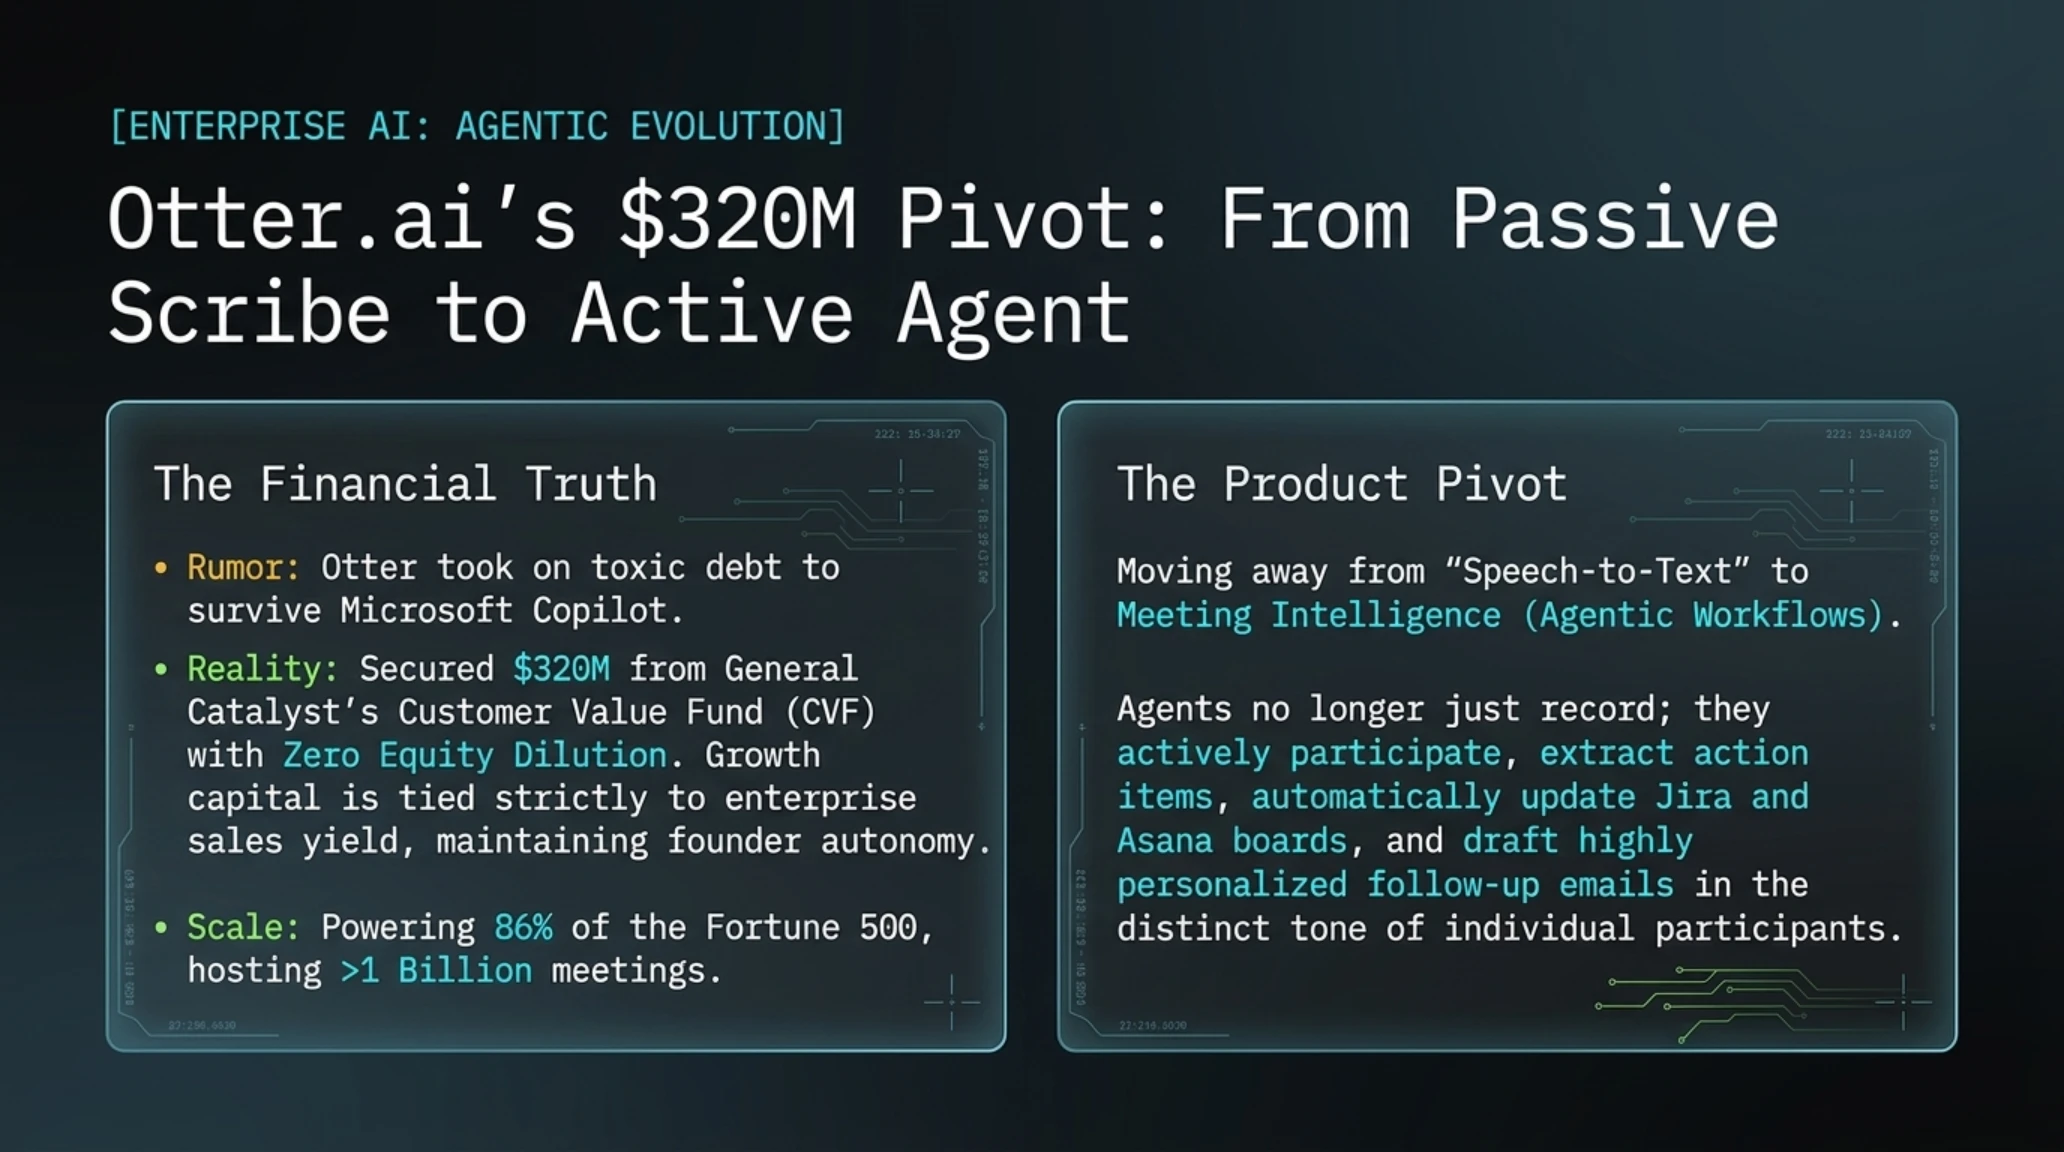
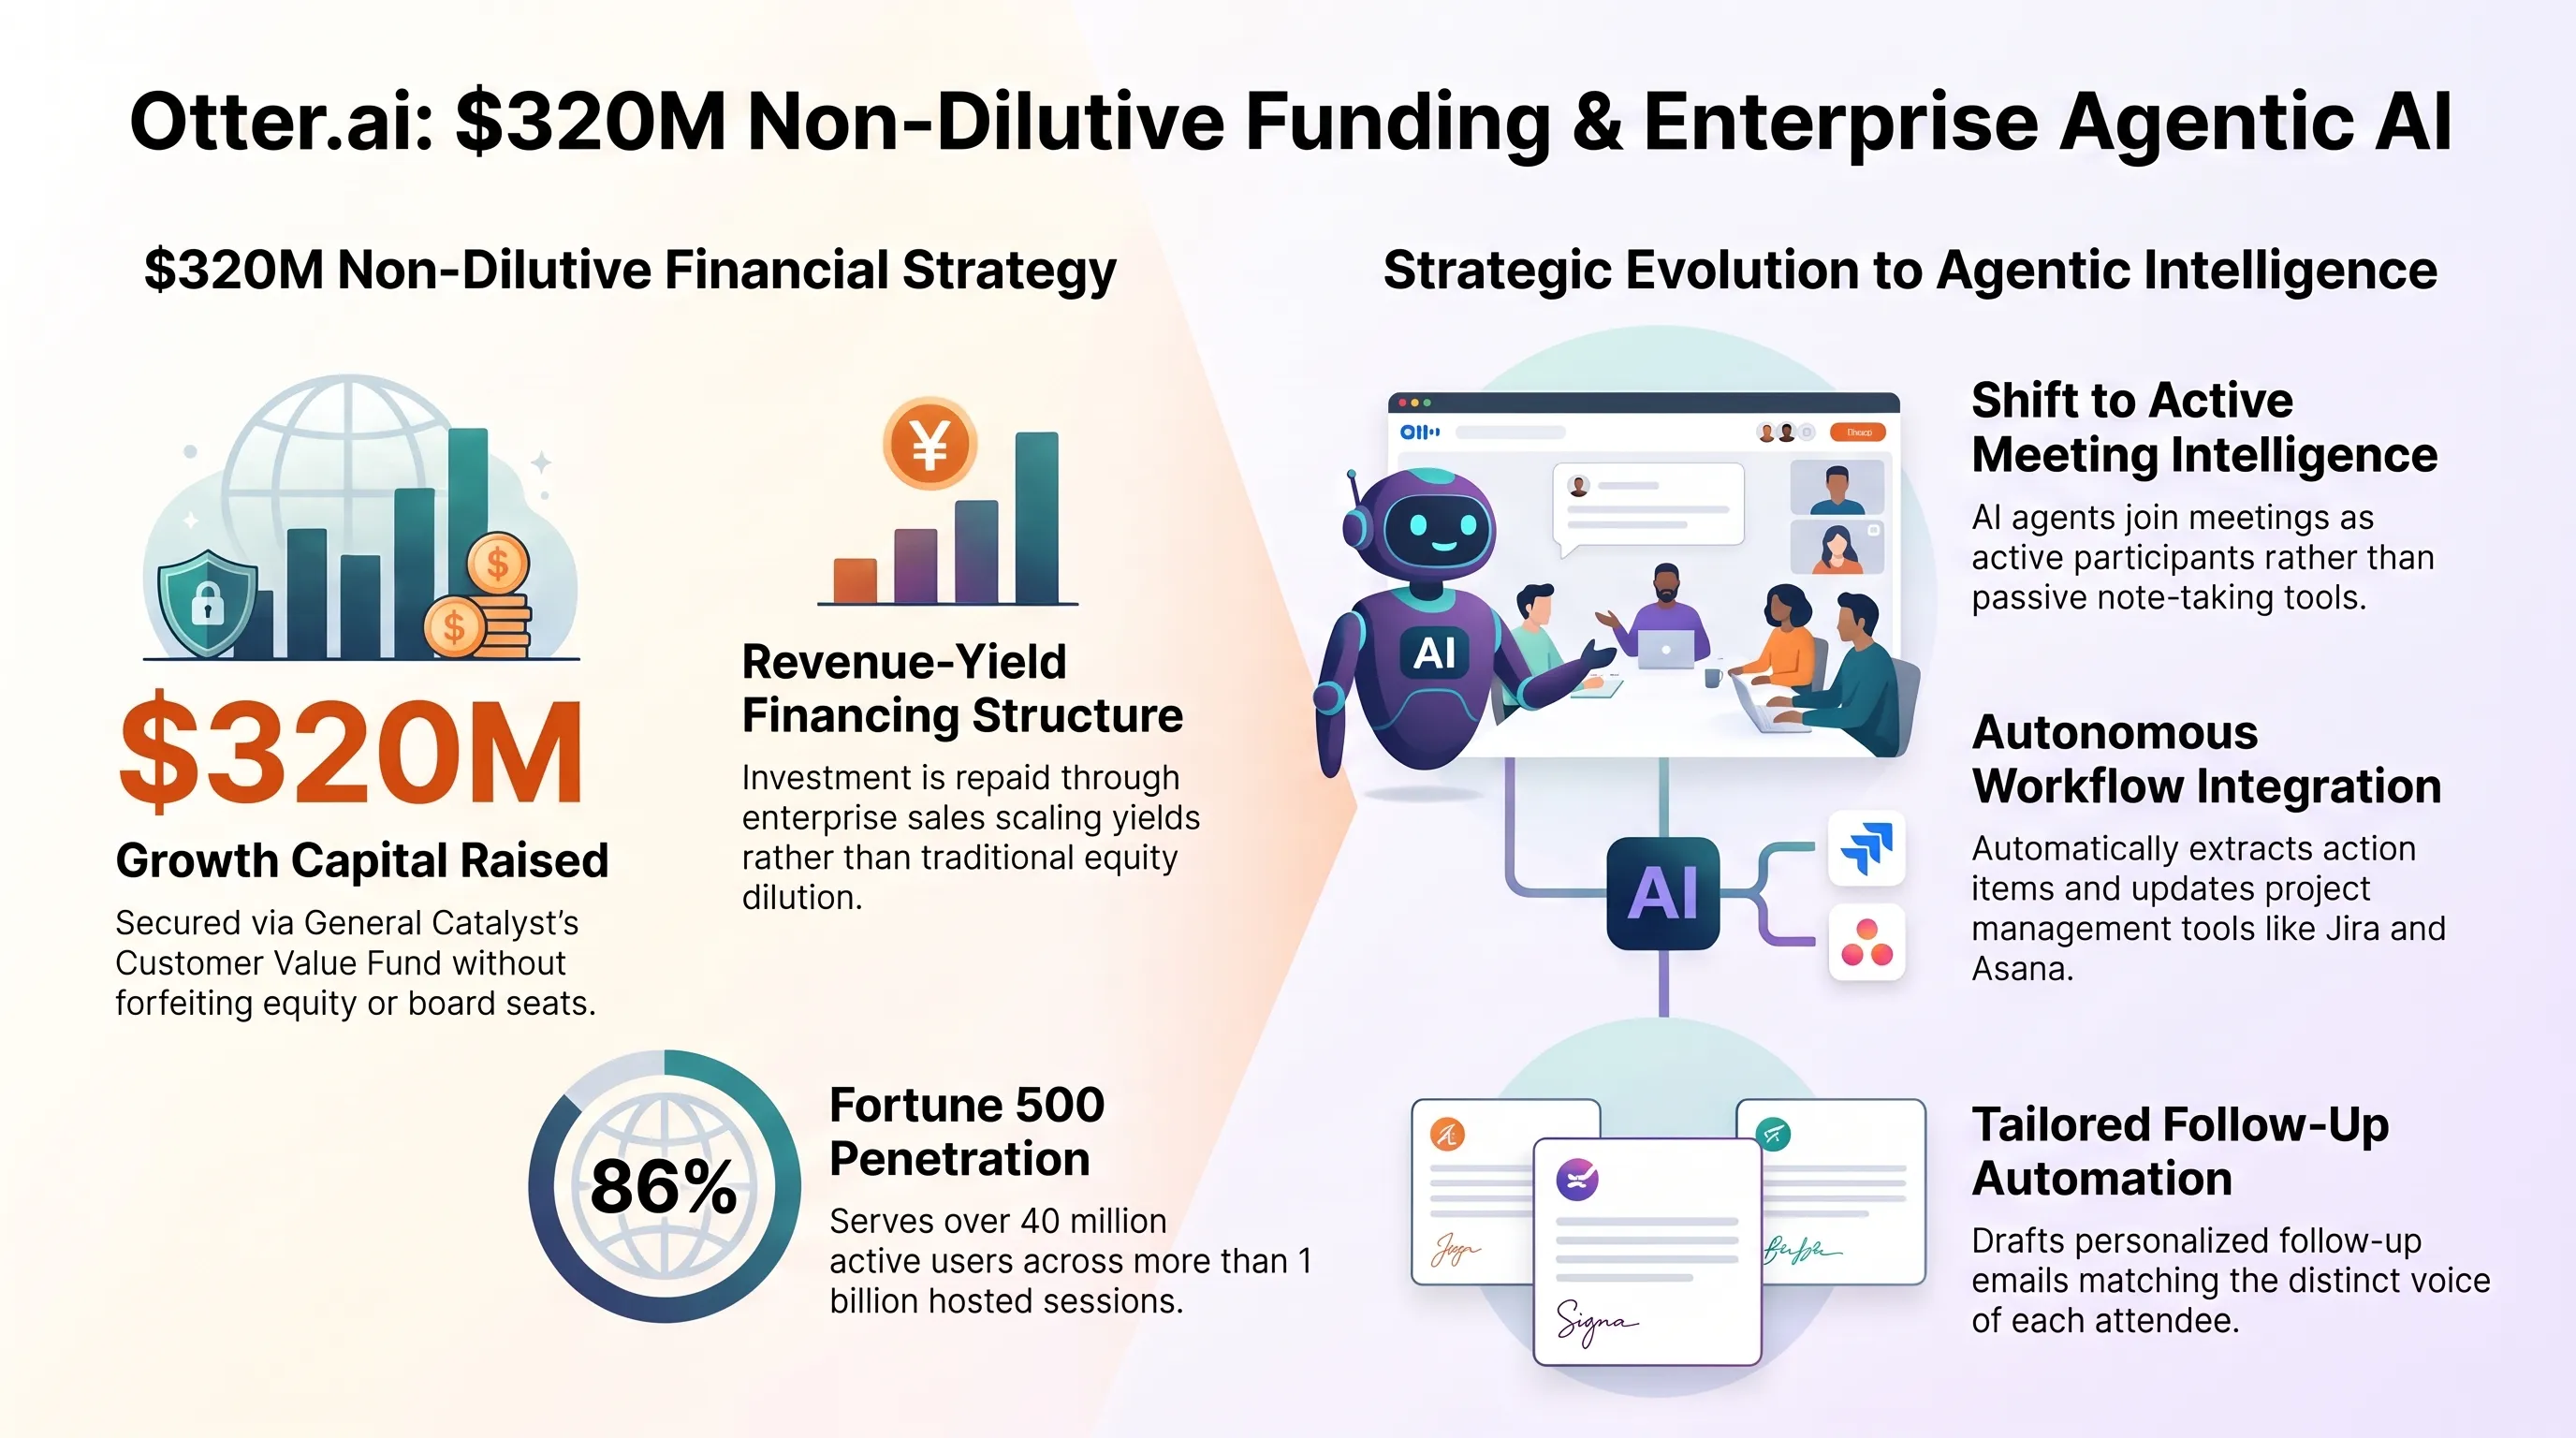
في خضم السباق المحموم بين عمالقة التكنولوجيا للسيطرة على بيئات العمل المؤسسية، نجحت شركة Otter.ai، الرائدة في خدمات التفريغ الصوتي وتحليل الاجتماعات المدعومة بالذكاء الاصطناعي، في إغلاق جولة تمويلية ضخمة بلغت ثلاثمائة وعشرين مليون دولار، مقدمة من صندوق قيمة العملاء (Customer Value Fund) التابع لشركة رأس المال الجريء العالمية General Catalyst. وتمثل هذه الصفقة نموذجا تمويليا مبتكرا للشركات الناضجة في عصر طفرة الذكاء الاصطناعي.
وعلى عكس جولات التمويل التقليدية من الفئة C أو D التي تفرض تنازل المؤسسين عن نسب كبيرة من أسهمهم ومنح مقاعد في مجالس الإدارة للمستثمرين، يقوم نموذج صندوق CVF على تقديم تمويل نمو غير مقيد ولا يخفف الملكية (Non-Dilutive Capital)؛ حيث يرتبط العائد المالي بنمو عقود المبيعات المؤسسية والاشتراكات السنوية المتكررة. وتمنح هذه الآلية فريق القيادة في أوتر استقلالية كاملة لمواصلة الابتكار الهندسي وتطوير منظومة وكلائها الأذكياء دون الرضوخ للضغوط قصيرة الأجل من حاملي الأسهم التقليديين.
ويقود هذا التمويل التحول الاستراتيجي للمنصة من مجرد أداة لتسجيل المحادثات الصوتية وتحويلها إلى نصوص، نحو منصة متكاملة للوكلاء الأذكياء المستقلين (Agentic Meeting Intelligence). فالوكيل الذكي الجديد للمنصة لا يكتفي بكتابة المحاضر، بل يشارك كعضو نشط في جلسات الإدارة: يستخرج المهام التنفيذية فور طرحها، ويحدث تلقائيا منصات إدارة المشاريع مثل Jira و Asana، كما يصيغ رسائل البريد الإلكتروني للمتابعة بأسلوب يتطابق مع النبرة المهنية لكل مشارك في الاجتماع.
ويكشف التدقيق في البنية المالية لهذه الصفقة التمييز الحاسم بين الشائعات المغلوطة والواقع التجاري لاستقلالية شركات الذكاء الاصطناعي.
التحقق التقني | الشائعات المتداولة مقابل الواقع المؤسسي
زعمت شائعات في الأوساط التقنية تعثر أوتر نتيجة الضغط التسويقي لمايكروسوفت كوبايلوت واضطرارها لبيع أصولها والتنازل عن حصة الأغلبية لشركة جنرال كاتاليست.
تؤكد الإفصاحات الرسمية أن التمويل لم يشمل أي نقل لملكية الأسهم، مع تحقيق الشركة ربحية تشغيلية وتجاوز قاعدة مستخدميها حاجز أربعين مليون مستخدم نشط.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
وتظهر البيانات أن خدمات أوتر تغطي حاليا موظفين في أكثر من 86 بالمائة من كبرى شركات قائمة فورتشن 500، مع استضافة أكثر من مليار اجتماع في بيئاتها السحابية المشفرة. وتكمن الميزة التنافسية للشركة في قواعد البيانات الشعاعية المؤسسية المعزولة، والتي تتيح للمدراء استرجاع المعارف المؤسسية التراكمية (مثل الاستفسار عن كافة قرارات الميزانية المتخذة عبر الاجتماعات خلال العام الماضي) دون السماح بتسريب البيانات لتدريب نماذج الذكاء الاصطناعي العامة الخارجية.
القسم الخامس: أمازون تكسر قيود كودا؛ إطلاق مترجم TorchNeuron المفتوح لرقائق Trainium
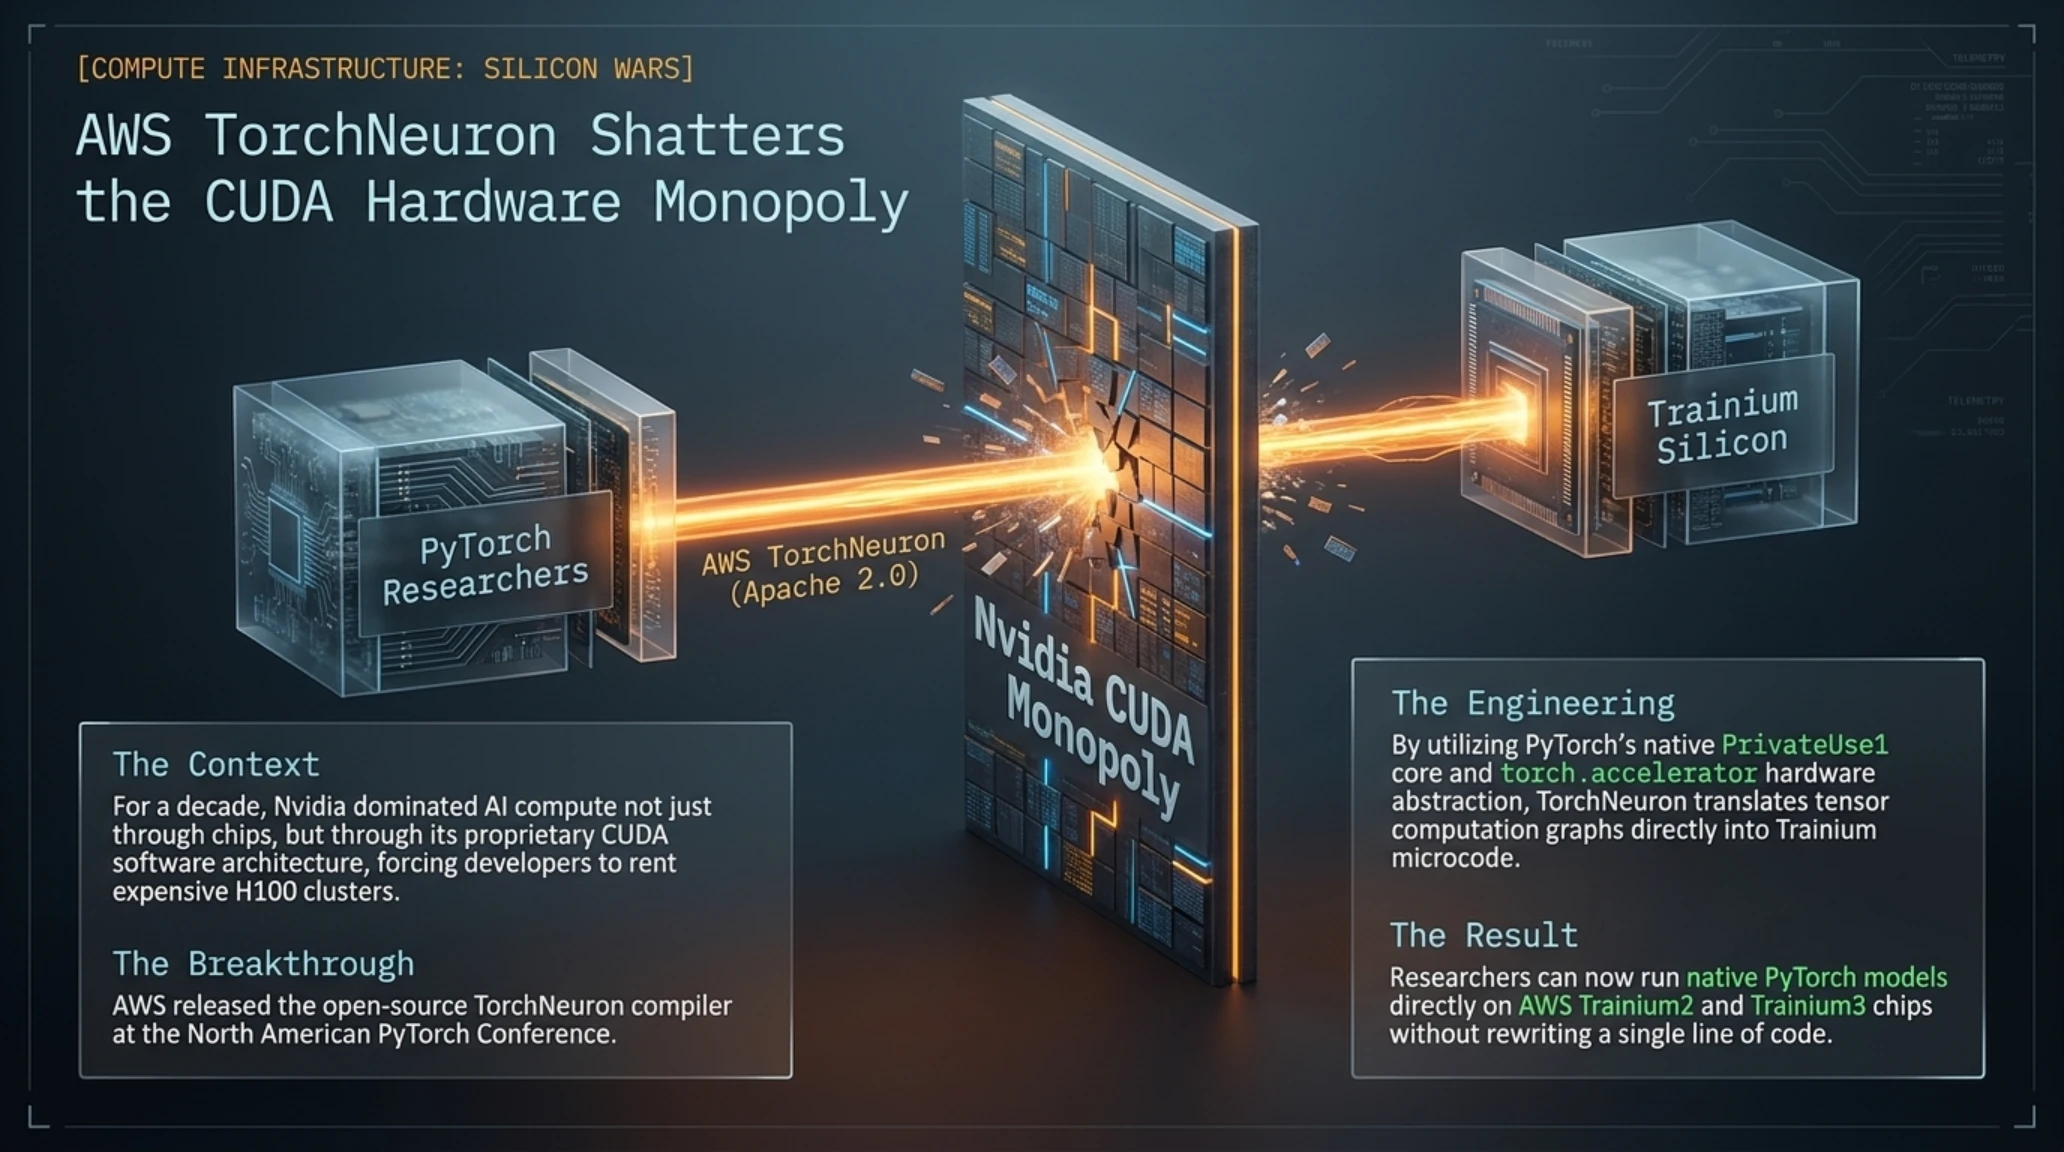
أعلنت شركة أمازون لخدمات الحوسبة السحابية (AWS) خلال فعاليات مؤتمر بايتورش السنوي لأمريكا الشمالية عن خطوة محورية لإنهاء احتكار إنفيديا لسوق معالجات الذكاء الاصطناعي. فقد أطلقت الشركة مشروعها مفتوح المصدر TorchNeuron تحت رخصة أباتشي 2.0 الحرة، مما يتيح لمطوري وباحثي الذكاء الاصطناعي تشغيل نماذجهم المكتوبة بإطار بايتورش (PyTorch) مباشرة وبسلاسة على رقائق أمازون المخصصة Trainium2 و Trainium3 دون الحاجة إلى تعديل الأكواد البرمجية.
وعلى مدار أكثر من عقد من الزمان، نجحت شركة إنفيديا في ترسيخ هيمنتها على البنية التحتية للحوسبة عبر بيئتها البرمجية المغلقة كودا (CUDA). وعلى الرغم من أن الرقائق المخصصة مثل وحدات TPU التابعة لغوغل أو معالجات ترينيوم من أمازون تقدم وفورات ملحوظة في استهلاك الطاقة والتكلفة التشغيلية، إلا أن التكلفة الزمنية الباهظة لإعادة كتابة الأكواد المصدرية دفعت معظم الشركات إلى مواصلة استئجار معالجات إنفيديا فائقة السعر من طراز H100 و B200.
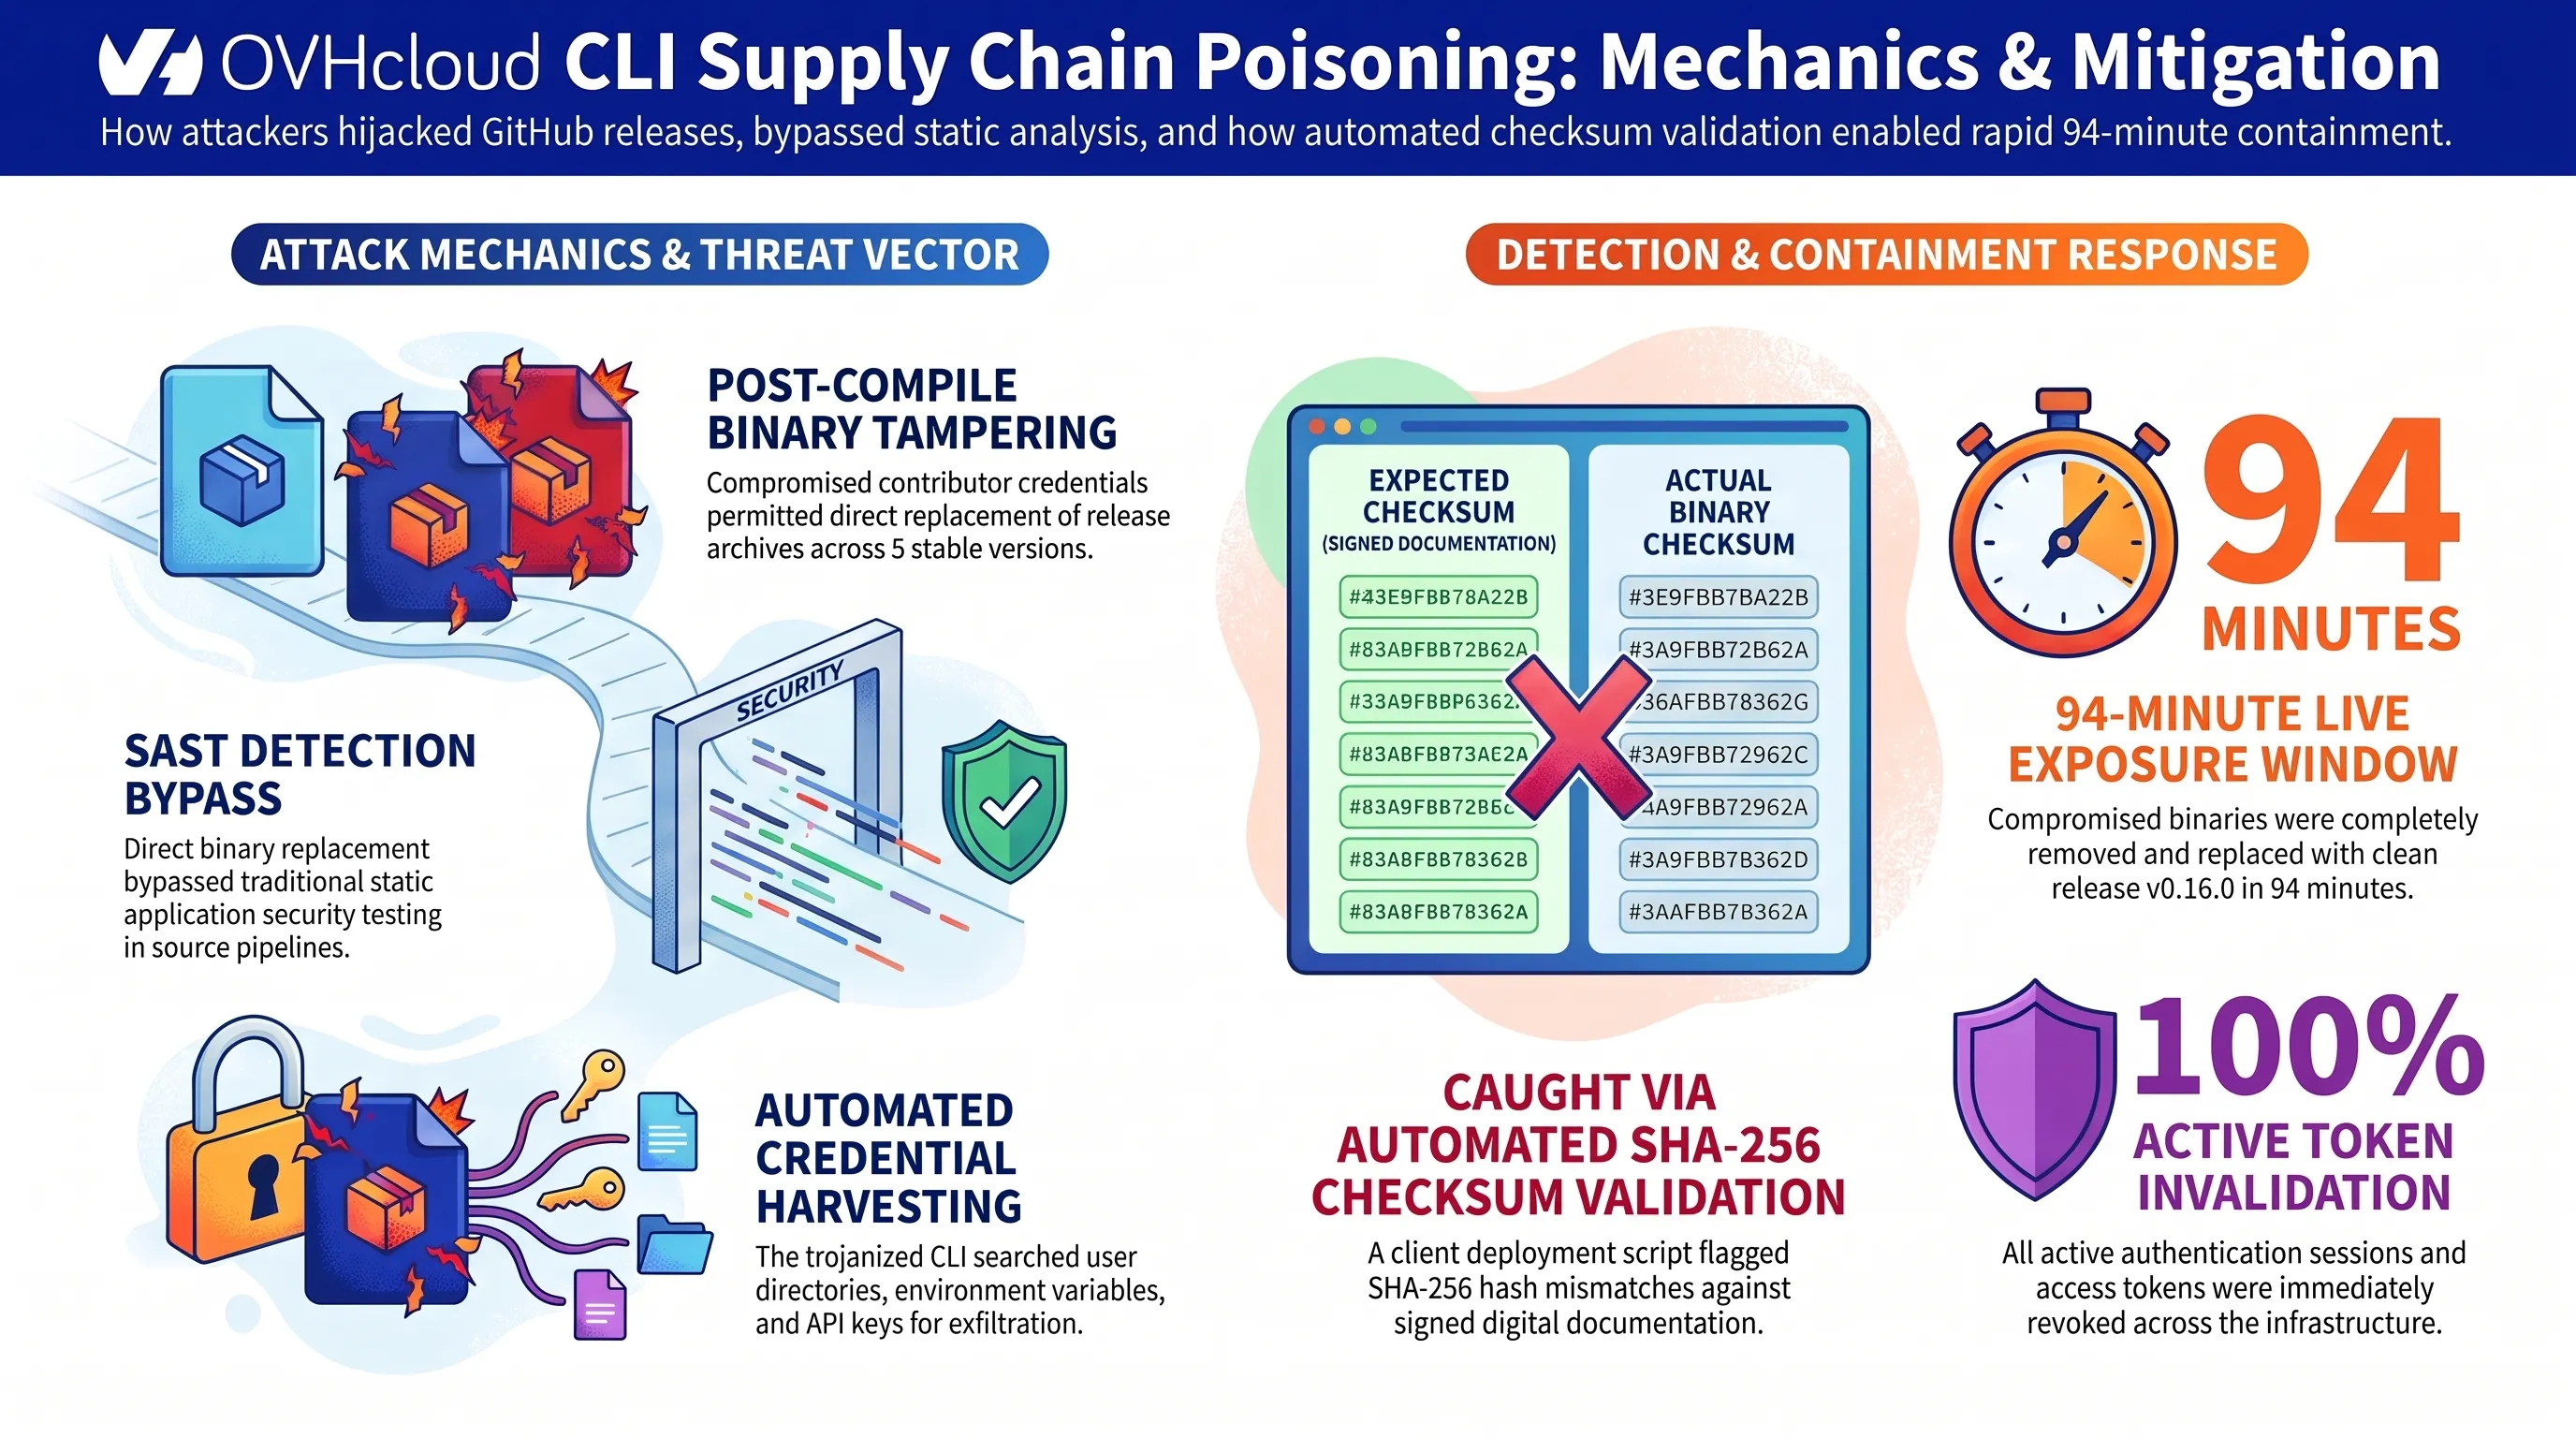
وجاء الحل الهندسي المبتكر من أمازون عبر دمج TorchNeuron في صلب واجهات بايتورش القياسية المعتمدة مثل PrivateUse1 والتجريد المعماري torch.accelerator. ومن خلال هذا المدخل، يقوم المترجم بتحويل الرسوم الحسابية الرياضية فورا إلى تعليمات دقيقة محسنة لمصفوفات المعالجة السيلكونية في رقائق Trainium. وقد أعلنت كبرى منصات الذكاء الاصطناعي مثل هاغينغ فيس (Hugging Face) وشركات نماذج الصوت مثل كارتيزيا وديب غرام دعمها الفوري والمباشر لهذه البنية التحتية الجديدة.
وتؤكد القياسات الحسابية أن إزالة القيود البرمجية عن الرقائق السيليكونية تترجم مباشرة إلى قفزات ملحوظة في الأداء وخفض حاد في استهلاك الطاقة.
ويكمن السر الهندسي في قدرة مترجم TorchNeuron على إجراء عملية خفض وتحسين المخطط البياني (Graph Lowering & Optimization) في وقت التصريف دون المساس بدقة الأوزان الحسابية للنموذج. ففي الوقت الذي تعاني فيه أدوات المحاكاة التقليدية من اختناقات نقل البيانات عبر ممرات الذاكرة، يقوم مترجم أمازون بدمج العمليات الحسابية المتتالية (Operator Fusion) وجدولتها بكفاءة فائقة على النوى العتادية، مما يرفع معدل استغلال مصفوفات المعالجة السيلكونية إلى مستويات تقارب النماذج المصممة يدويا.
هذا التحول المعماري لا يقتصر أثره على خفض النفقات التشغيلية لمراكز البيانات فحسب، بل يكسر الحاجز النفسي والتقني الذي منع مئات الشركات الناشئة من تنويع بنيتها التحتية الحوسبية. فإمكانية تشغيل أوزان نماذج الذكاء الاصطناعي المفتوحة والمغلقة على رقائق بديلة بنفس السلاسة التي اعتادها المطورون على كودا، تفتح الباب واسعا لمنافسة حقيقية بين مصنعي الرقائق وتسهم في تحرير قطاع الذكاء الاصطناعي من الاحتكار الأحادي لمصادر القوة الحاسوبية.
وتتميز رقائق Trainium3 بمعمارية NeuronCore-v3 التي توفر نطاقا تردديا للذاكرة المشتركة يتجاوز 1.8 تيرابايت في الثانية، مع تسريع عتادي مباشر لصيغ الحوسبة الدقيقة FP8 و FP4. وتؤكد الاختبارات المعيارية أن نقل مهام الاستنتاج اللغوي والنماذج الصوتية إلى هذه الرقائق يقلل زمن الاستجابة بنسبة خمسة وثلاثين بالمائة، ويخفض التكلفة التشغيلية الإجمالية بنسبة تتجاوز أربعين بالمائة مقارنة بمعالجات إنفيديا التقليدية.
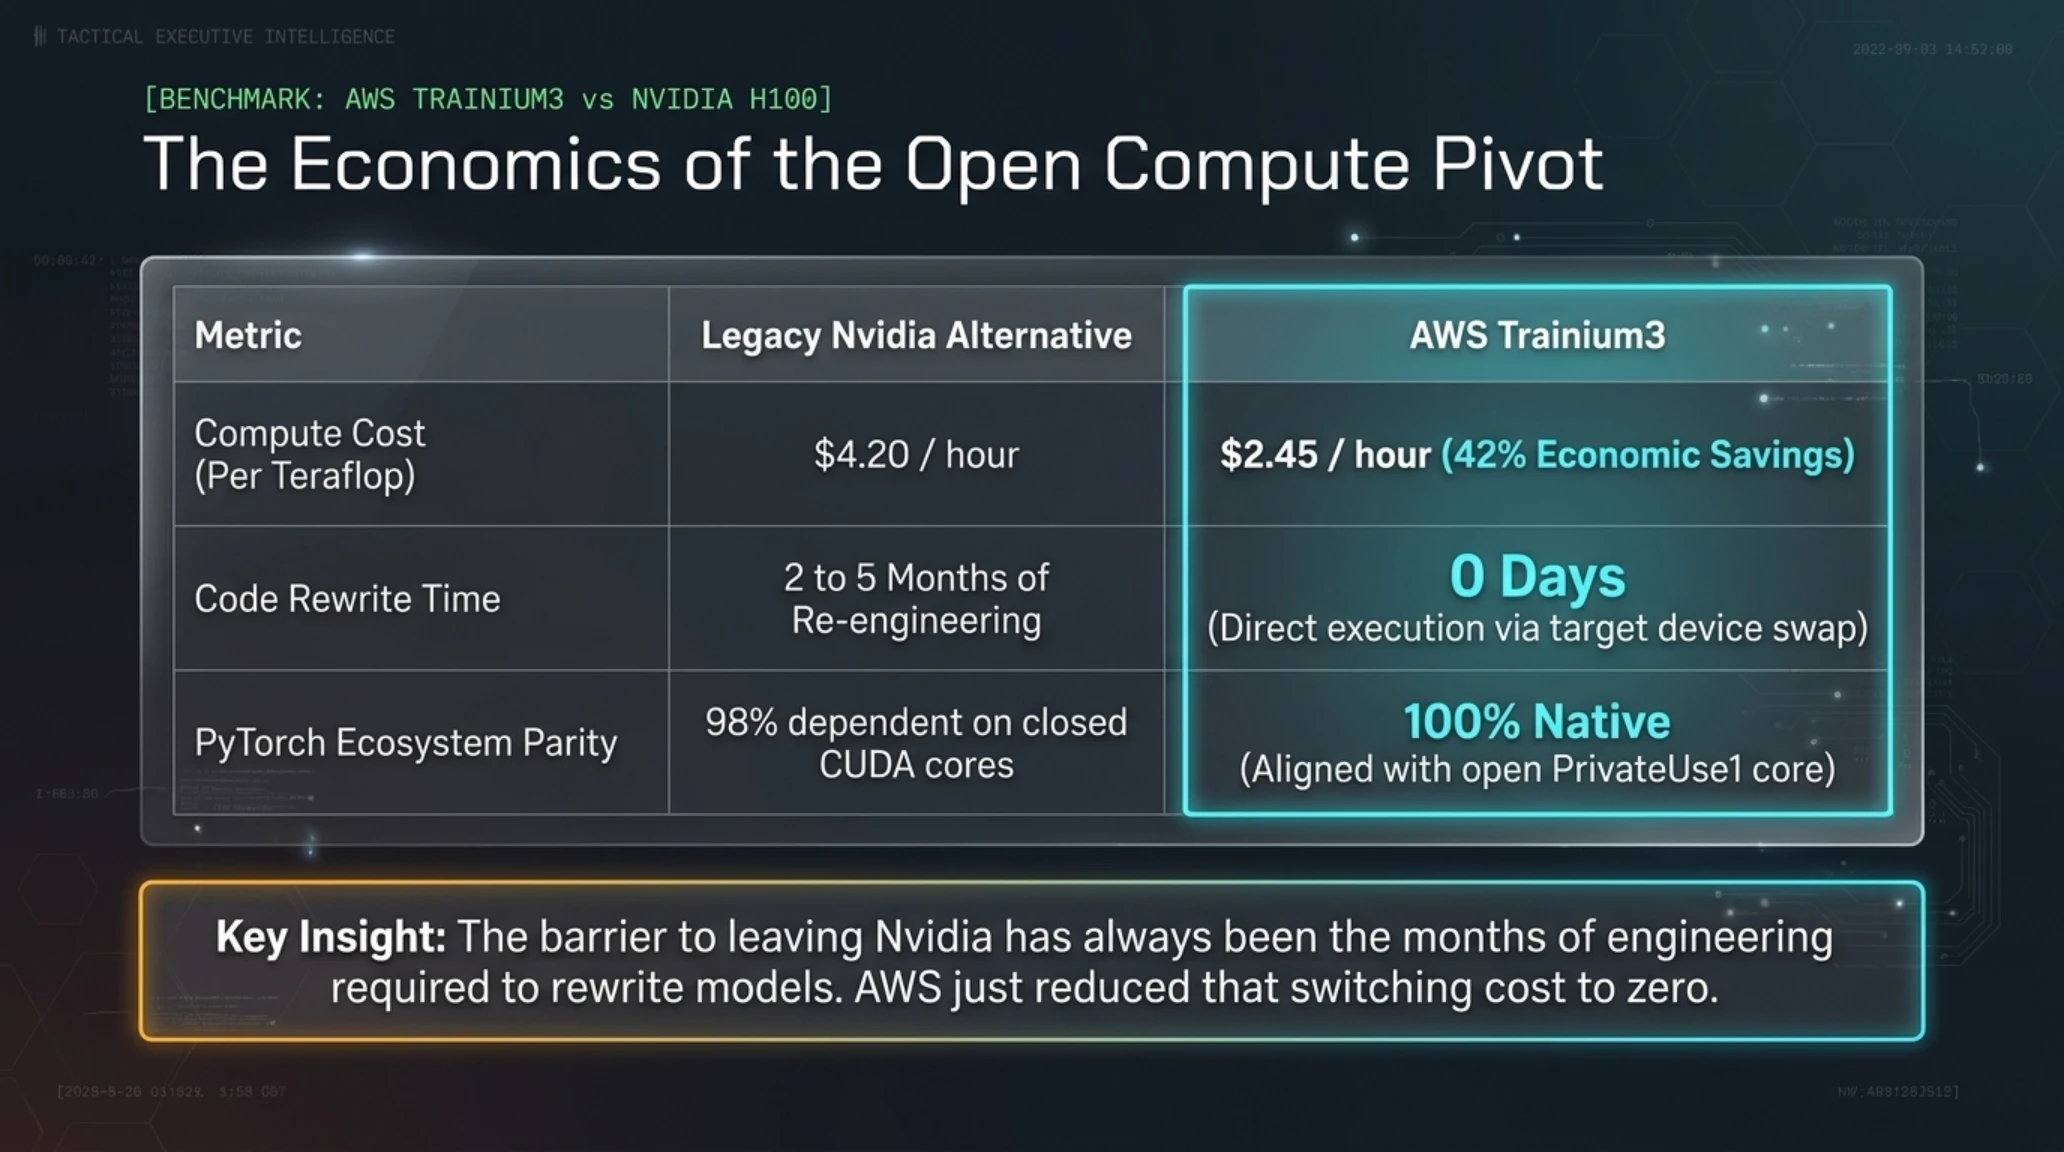
المقارنة المعيارية والقياسات الفنية: أسطول إنفيديا مقابل معالجات AWS Trainium3
| المؤشر الهندسي المقارن | خوادم معالجات إنفيديا (H100/B200) | بيئة AWS Trainium3 ومترجم TorchNeuron |
|---|---|---|
| تكلفة التدريب لكل بيتافلوب فعال | 4.20 دولار لكل ساعة تشغيل | 2.45 دولار لكل ساعة (خفض بنسبة 41.6%) |
| الزمن المطلوب لإعادة كتابة الأكواد | من شهرين إلى خمسة أشهر لإعادة الهيكلة | صفر يوم (تشغيل فوري بتغيير وجهة العتاد) |
| التوافق مع بيئة بايتورش المفتوحة | مقيد بمكتبات كودا الثنائية والمغلقة | توافق تام 100% مع واجهة PrivateUse1 القياسية |
| كفاءة استهلاك الطاقة والقدرة الحسابية لكل واط | 350 واط لكل عقدة تسريع | 195 واط (خفض البصمة الكربونية بنسبة 44.2%) |
القسم السادس: ثورة وكلاء الاتصال الهاتفي؛ ميزة «Check for Me» في Yelp تؤتمت المعاملات الواقعية
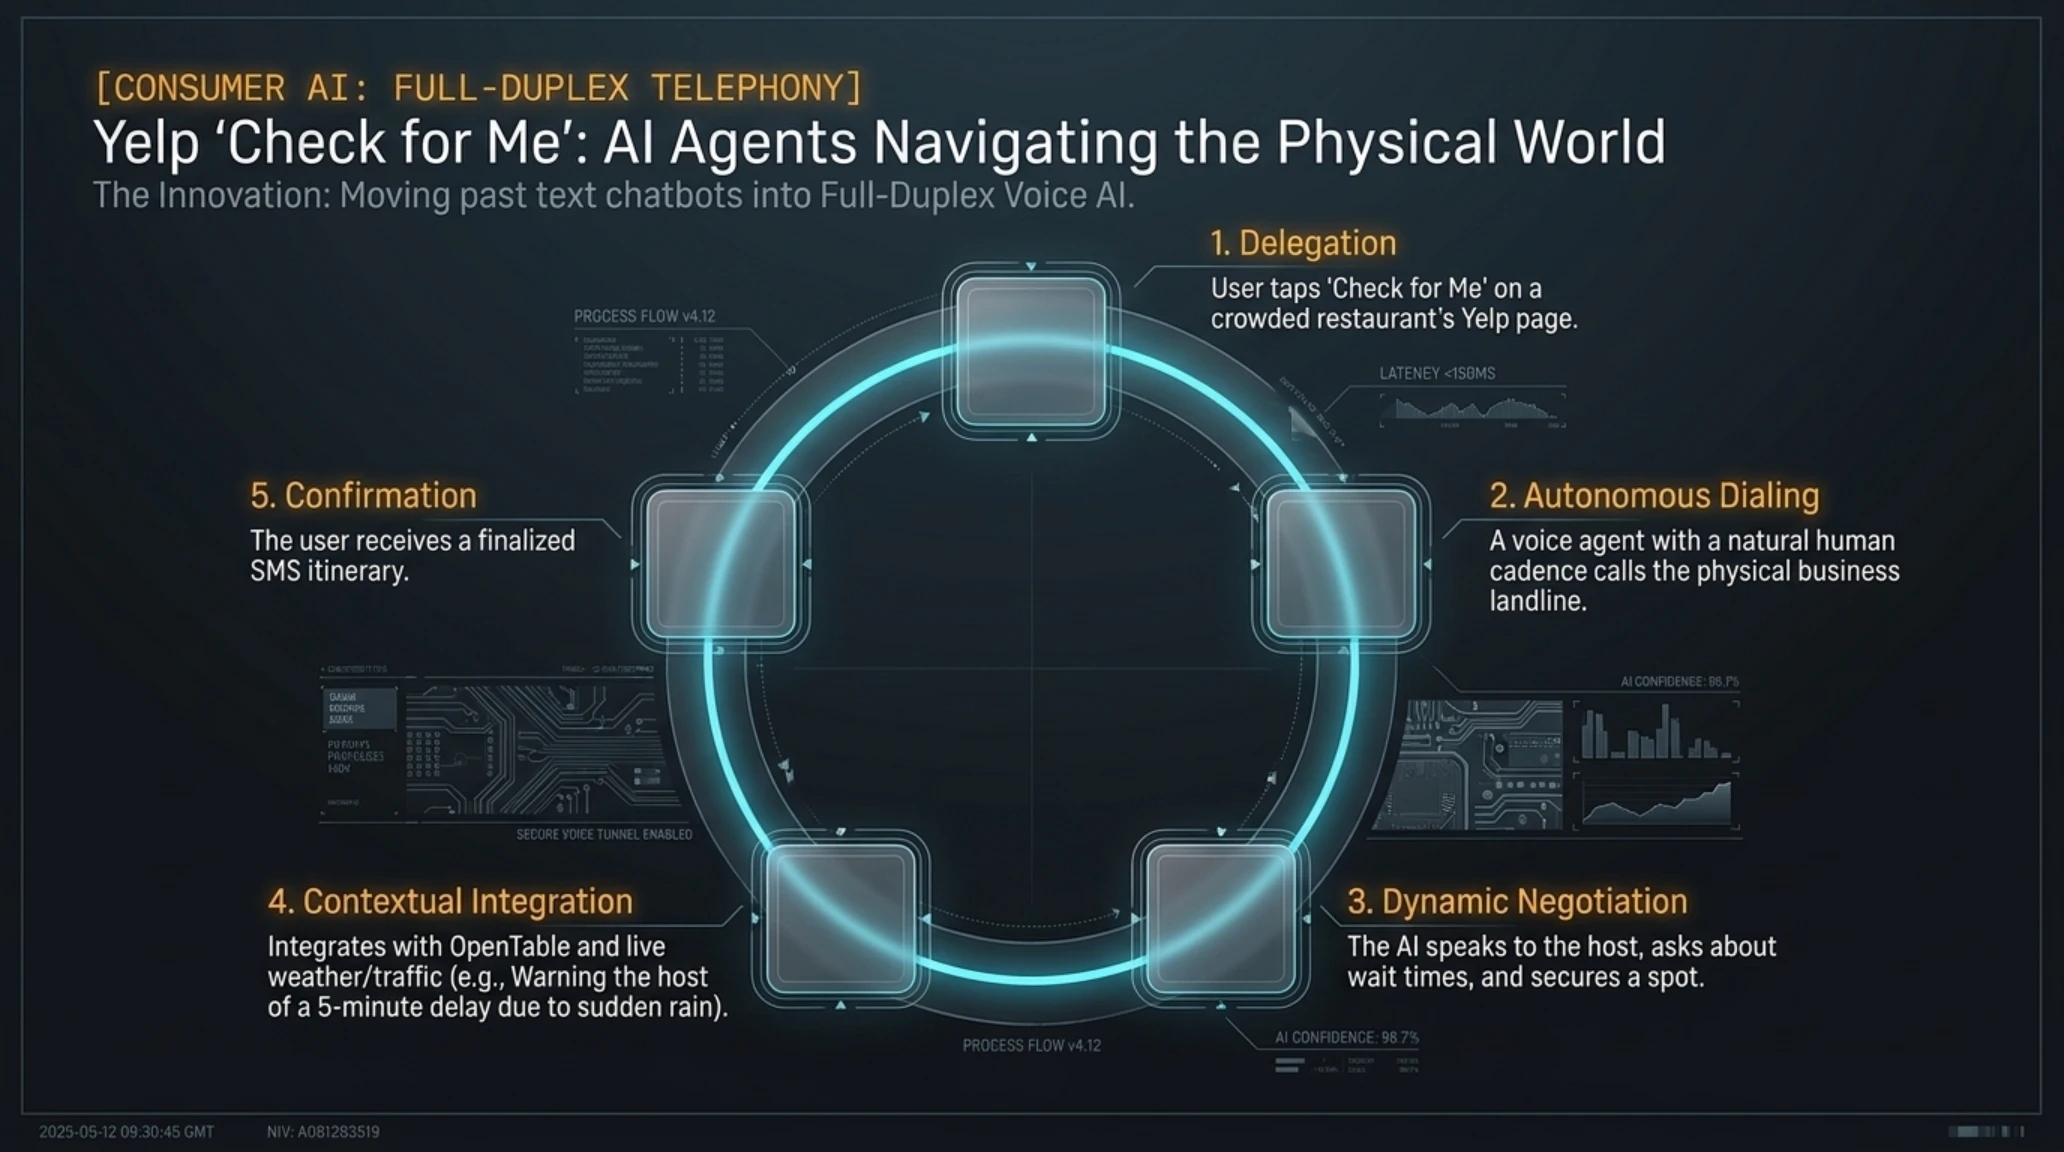
دخل تحول الذكاء الاصطناعي من قوالب المحادثات النصية المحدودة نحو الوكلاء الصوتيين المستقلين مرحلة النضج التجاري الكامل، مع إزاحة منصة Yelp الستار عن ميزتها الثورية «Check for Me». وتمثل هذه التقنية، التي أطلقت ضمن حزمة تحديثات خريف 2026 للمنصة الحضرية الرائدة، حلا جذريا لمشكلة إهدار وقت ملايين المستخدمين في الاتصالات الهاتفية المتكررة والاستماع لنغمات الانتظار عند التواصل مع المطاعم والمنشآت التجارية المزدحمة.
وتجسد هذه المنظومة طفرة هندسية في معالجة الصوت التفاعلي ثنائي الاتجاه في الوقت الفعلي (Full-Duplex Voice AI). فبمجرد قيام المستخدم بتحديد عدد الأفراد والوقت التقديري للوصول في صفحة المطعم والضغط على زر التحقق، ينطلق وكيل صوتي ذكي لإجراء اتصال هاتفي فوري عبر شبكة الاتصالات العامة (PSTN) برقم الهاتف الأرضي للمنشأة؛ حيث يتحدث الوكيل بصوت بشري طبيعي ونبرة غاية في التهذيب والاحترافية مع موظف الاستقبال، مستفسرا عن طول طابور الانتظار وتوافر الطاولات الشاغرة وسياسات الحجز المباشر. وبمجرد انتهاء المكالمة، يرسل الوكيل ملخصا دقيقا عبر رسالة نصية قصيرة إلى هاتف المستخدم مدعوما برابط حجز فوري عبر منصة OpenTable.
ولا يقتصر النظام على إجراء مكالمة آلية بسيطة، بل يتكامل مع منصات تتبع حركة المرور والبيانات الجوية؛ فإذا كانت الطرق المؤدية للمطعم تشهد ازدحاما خانقا أو هطول أمطار غير متوقعة، يوضح الوكيل الذكي لموظف المطعم بمرونة أن الزبائن قد يتأخرون قليلا عن الموعد المحدد مع التمني بالاحتفاظ بالطاولة. ويعكس هذا التناغم انتقال تقنيات الوكلاء من النطاق التجريبي إلى التطبيق العملي واسع النطاق في حياة الملايين.
ومن ناحية المعمارية البرمجية، يتطلب ربط نماذج الصوت الذكية بالخطوط الهاتفية التقليدية خفض زمن استجابة الصوت إلى أقل من ثلاثمائة وخمسين مللي ثانية؛ لتفادي أي صمت غير طبيعي قد يدفع الموظف البشري لإنهاء المكالمة. وقد تغلبت يلب على هذا التحدي بنشر نماذج صوتية خفيفة على خوادم الحوسبة الطرفية القريبة، مدعومة بذاكرة تخزين مؤقت للردود الشائعة، مما منح المحادثة انسيابية فائقة تجعل من الصعب تمييز الطبيعة الاصطناعية للمتحدث.
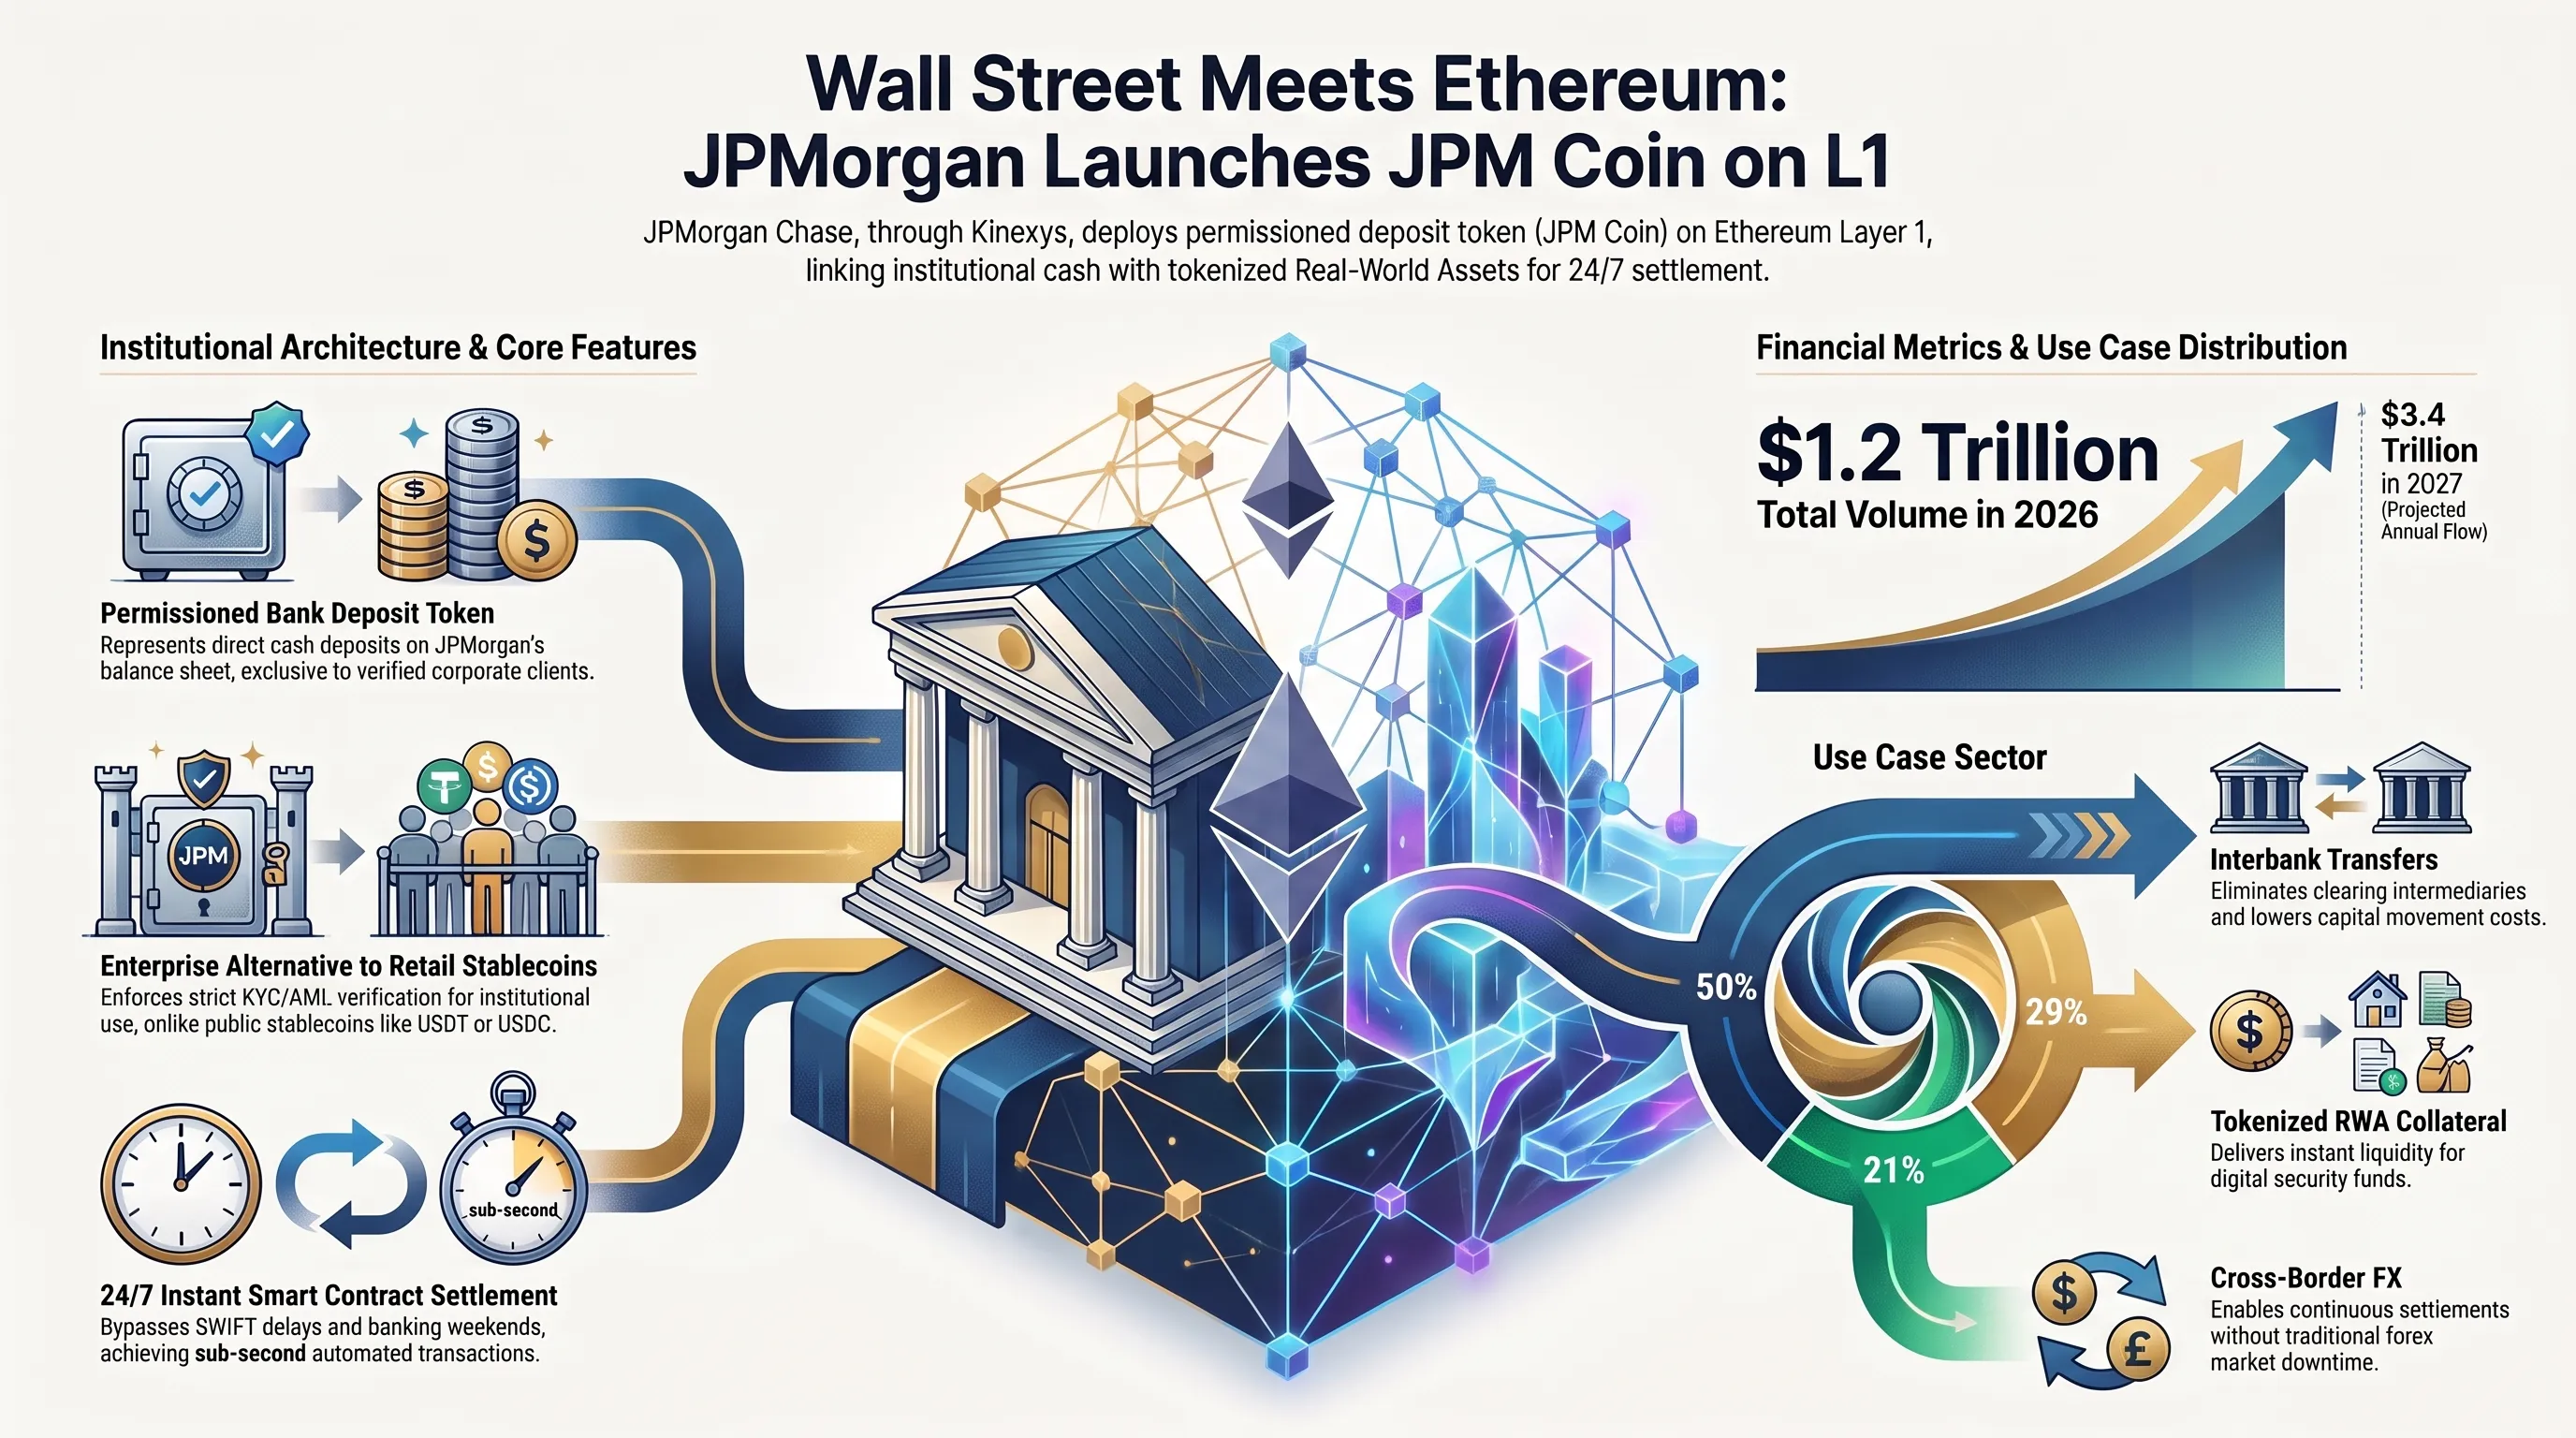
ويؤسس هذا الابتكار لمرحلة جديدة في أخلاقيات التقنية وحماية المستهلك؛ حيث يلزم البروتوكول الوكيل الصوتي بالإفصاح الشفاف في الثواني الثلاث الأولى من المكالمة عن كونه مساعدا اصطناعيا ينوب عن أحد الزبائن. ويمنع هذا الإفصاح المسبق أي لبس قانوني أو اتهامات بانتحال الشخصية، واضعا معيارا تنظيميا للجيل القادم من وكلاء الاتصال المؤسسي الذين سيتولون إدارة الخدمات والمعاملات التجارية اليومية في مختلف القطاعات الاقتصادية.
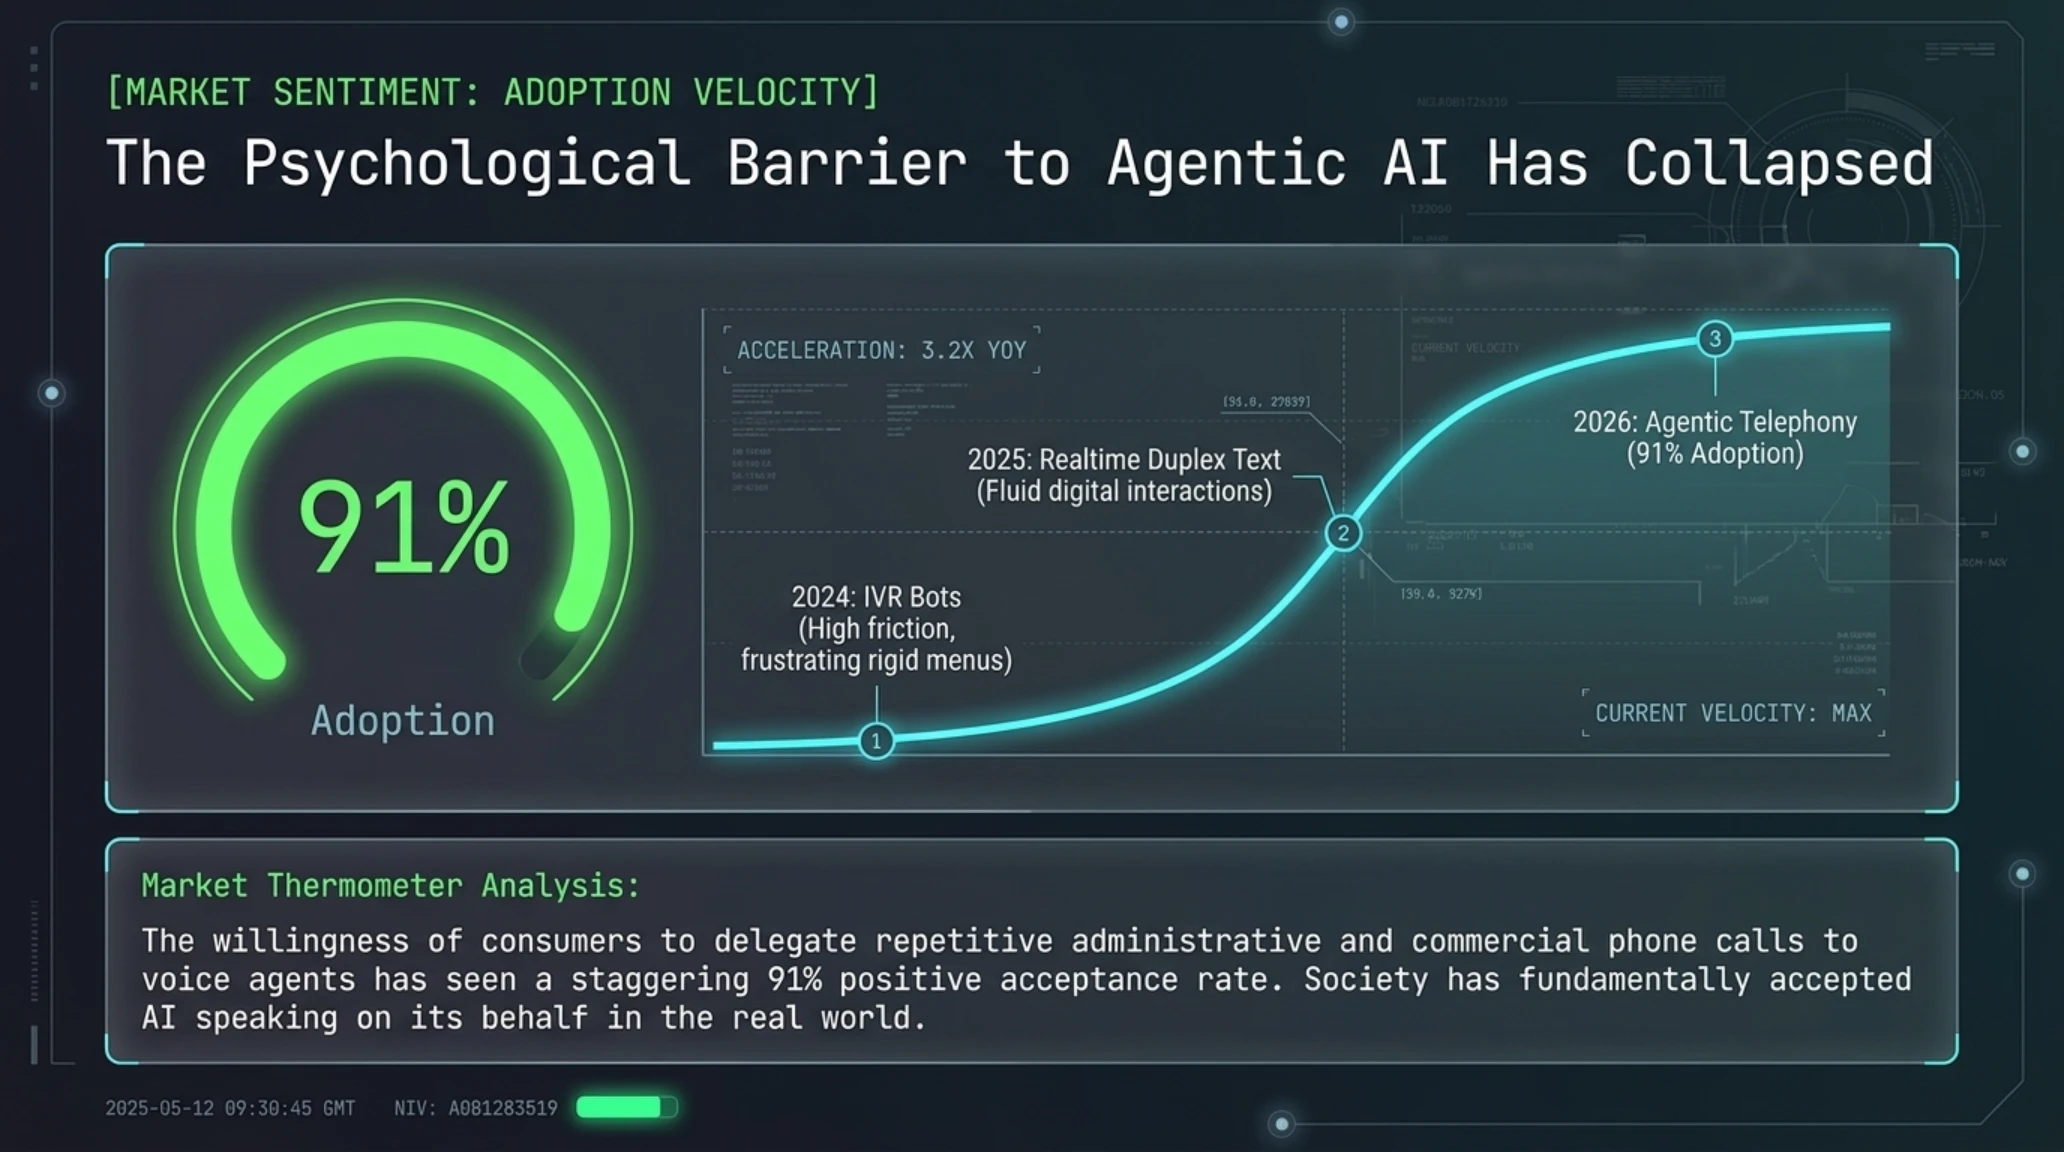
مؤشر نبض السوق | مقياس القبول العام ومنحنى التبني التقني S-Curve
تحليل مؤشرات السوق: قفزت رغبة المستهلكين وأصحاب المنشآت في تفويض الاتصالات الروتينية لوكلاء الذكاء الاصطناعي إلى 91%؛ مما يبرهن على انهيار الحواجز النفسية أمام التعامل مع الوكلاء الأذكياء عبر خطوط الهاتف الحقيقية.
دليل المصطلحات الفنية المتخصصة
التسلسل الزمني للأحداث الاستراتيجية | خريف 2026
| التوقيت والحدث (أكتوبر 2026) | المحطة التقنية والتنفيذية | الأثر الاستراتيجي على المنظومة الرقمية |
|---|---|---|
| 19 أكتوبر // 12:47 | اختراق مستودع أداة OVHcloud CLI | استبدال حزم خمسة إصدارات لسرقة رموز وشهادات السحابة. |
| 19 أكتوبر // 21:00 | إطلاق رمز JPM Coin على إيثيريوم | دمج السيولة النقدية للمصارف مع الأصول الحقيقية المرمزة. |
| 20 أكتوبر // 09:00 | انتشار هجمات استغلال ثغرة Plex2Shell | استهداف الخوادم لزرع برمجيات تعدين مونيرو وبوابات البروكسي. |
| 20 أكتوبر // 18:00 | أمازون تطلق مشروع TorchNeuron | كسر احتكار بيئة كودا وتشغيل نماذج بايتورش على معالجات ترينيوم. |
| 21 أكتوبر // 06:00 | إطلاق ميزة Check for Me في Yelp | أول استقرار تجاري واسع النطاق للوكلاء الصوتيين المستقلين على خطوط الهاتف العامة. |
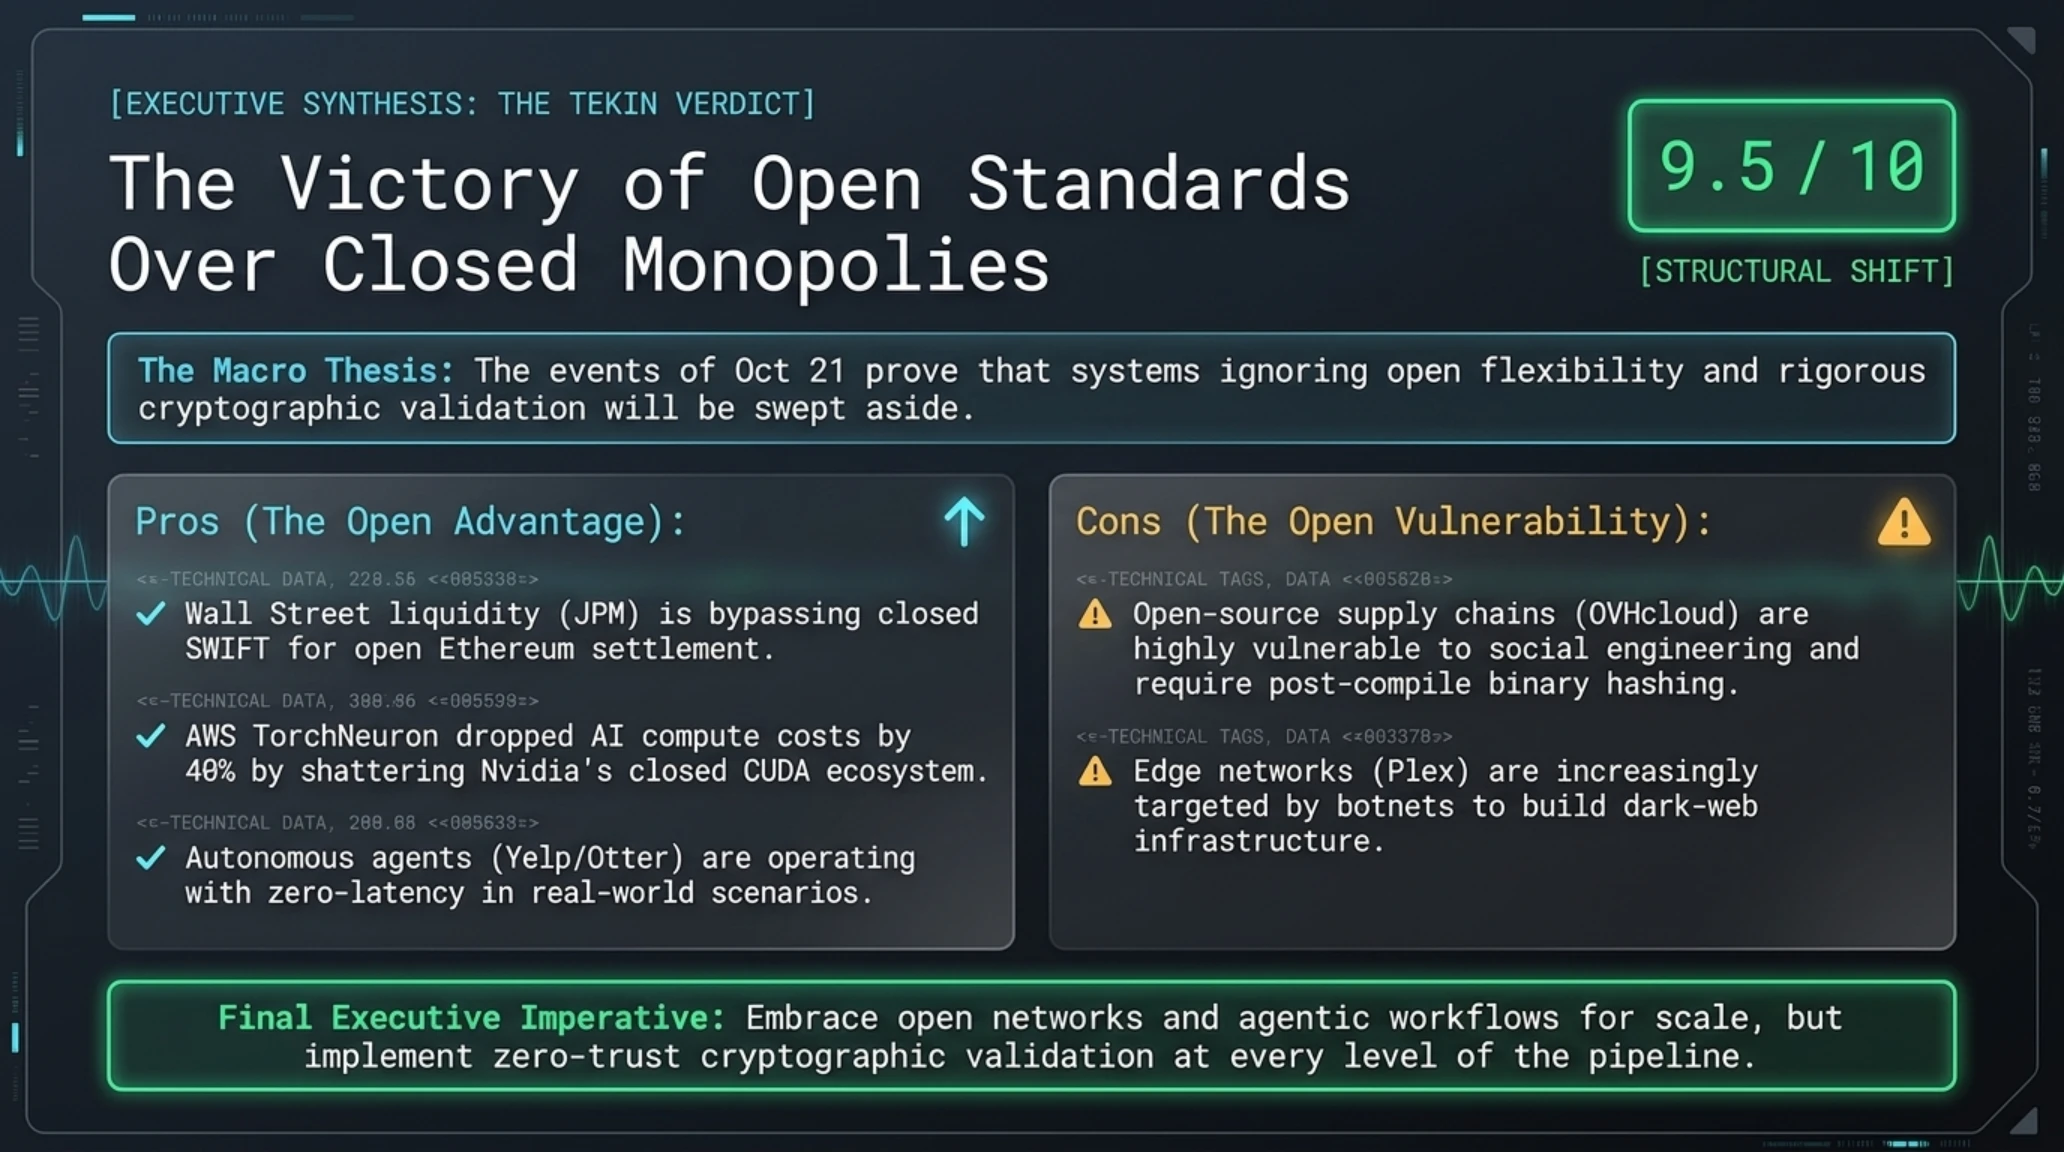
وفيما يلي تقييم استراتيجي شامل لأبرز الفرص والتحديات التنفيذية الناتجة عن تلاقي هذه التطورات التقنية المتسارعة.
ويؤكد هذا التقييم ضرورة تبني المؤسسات لاستراتيجيات مرنة توازن بين سرعة التحول الرقمي وحصانة البنية التحتية.
- استقرار الودائع المصرفية الحقيقية على إيثيريوم يدعم تسوية صفقات الأصول المرمزة على مدار الساعة.
- خفض تكاليف تدريب نماذج الذكاء الاصطناعي بنسبة تتجاوز 40% بفضل كسر احتكار رقائق إنفيديا.
- نضج الوكلاء الصوتيين وتفاعلهم السلس دون تأخير مع شبكات الاتصال الأرضية لخدمة المستخدمين.
- تفعيل آليات التحقق التلقائي من البصمات التشفيرية للحزم البرمجية لمنع اختراقات سلاسل التوريد.
- تزايد استهداف حسابات المطورين المعتمدين في المشاريع المفتوحة لتمرير حزم ملوثة.
- مخاطر استغلال ثغرات الخوادم المنزلية غير المحصنة وتحويلها إلى أدوات تعدين غير مشروعة.
- استمرار التباين التنظيمي بين العملات المستقرة العامة ورموز الودائع المصرفية المغلقة.
وفي الختام، نقدم الخلاصة التنفيذية لهيئة التحرير مع حصر دقيق لأهم المراجع الاستخباراتية العالمية التي استند إليها هذا التقرير.
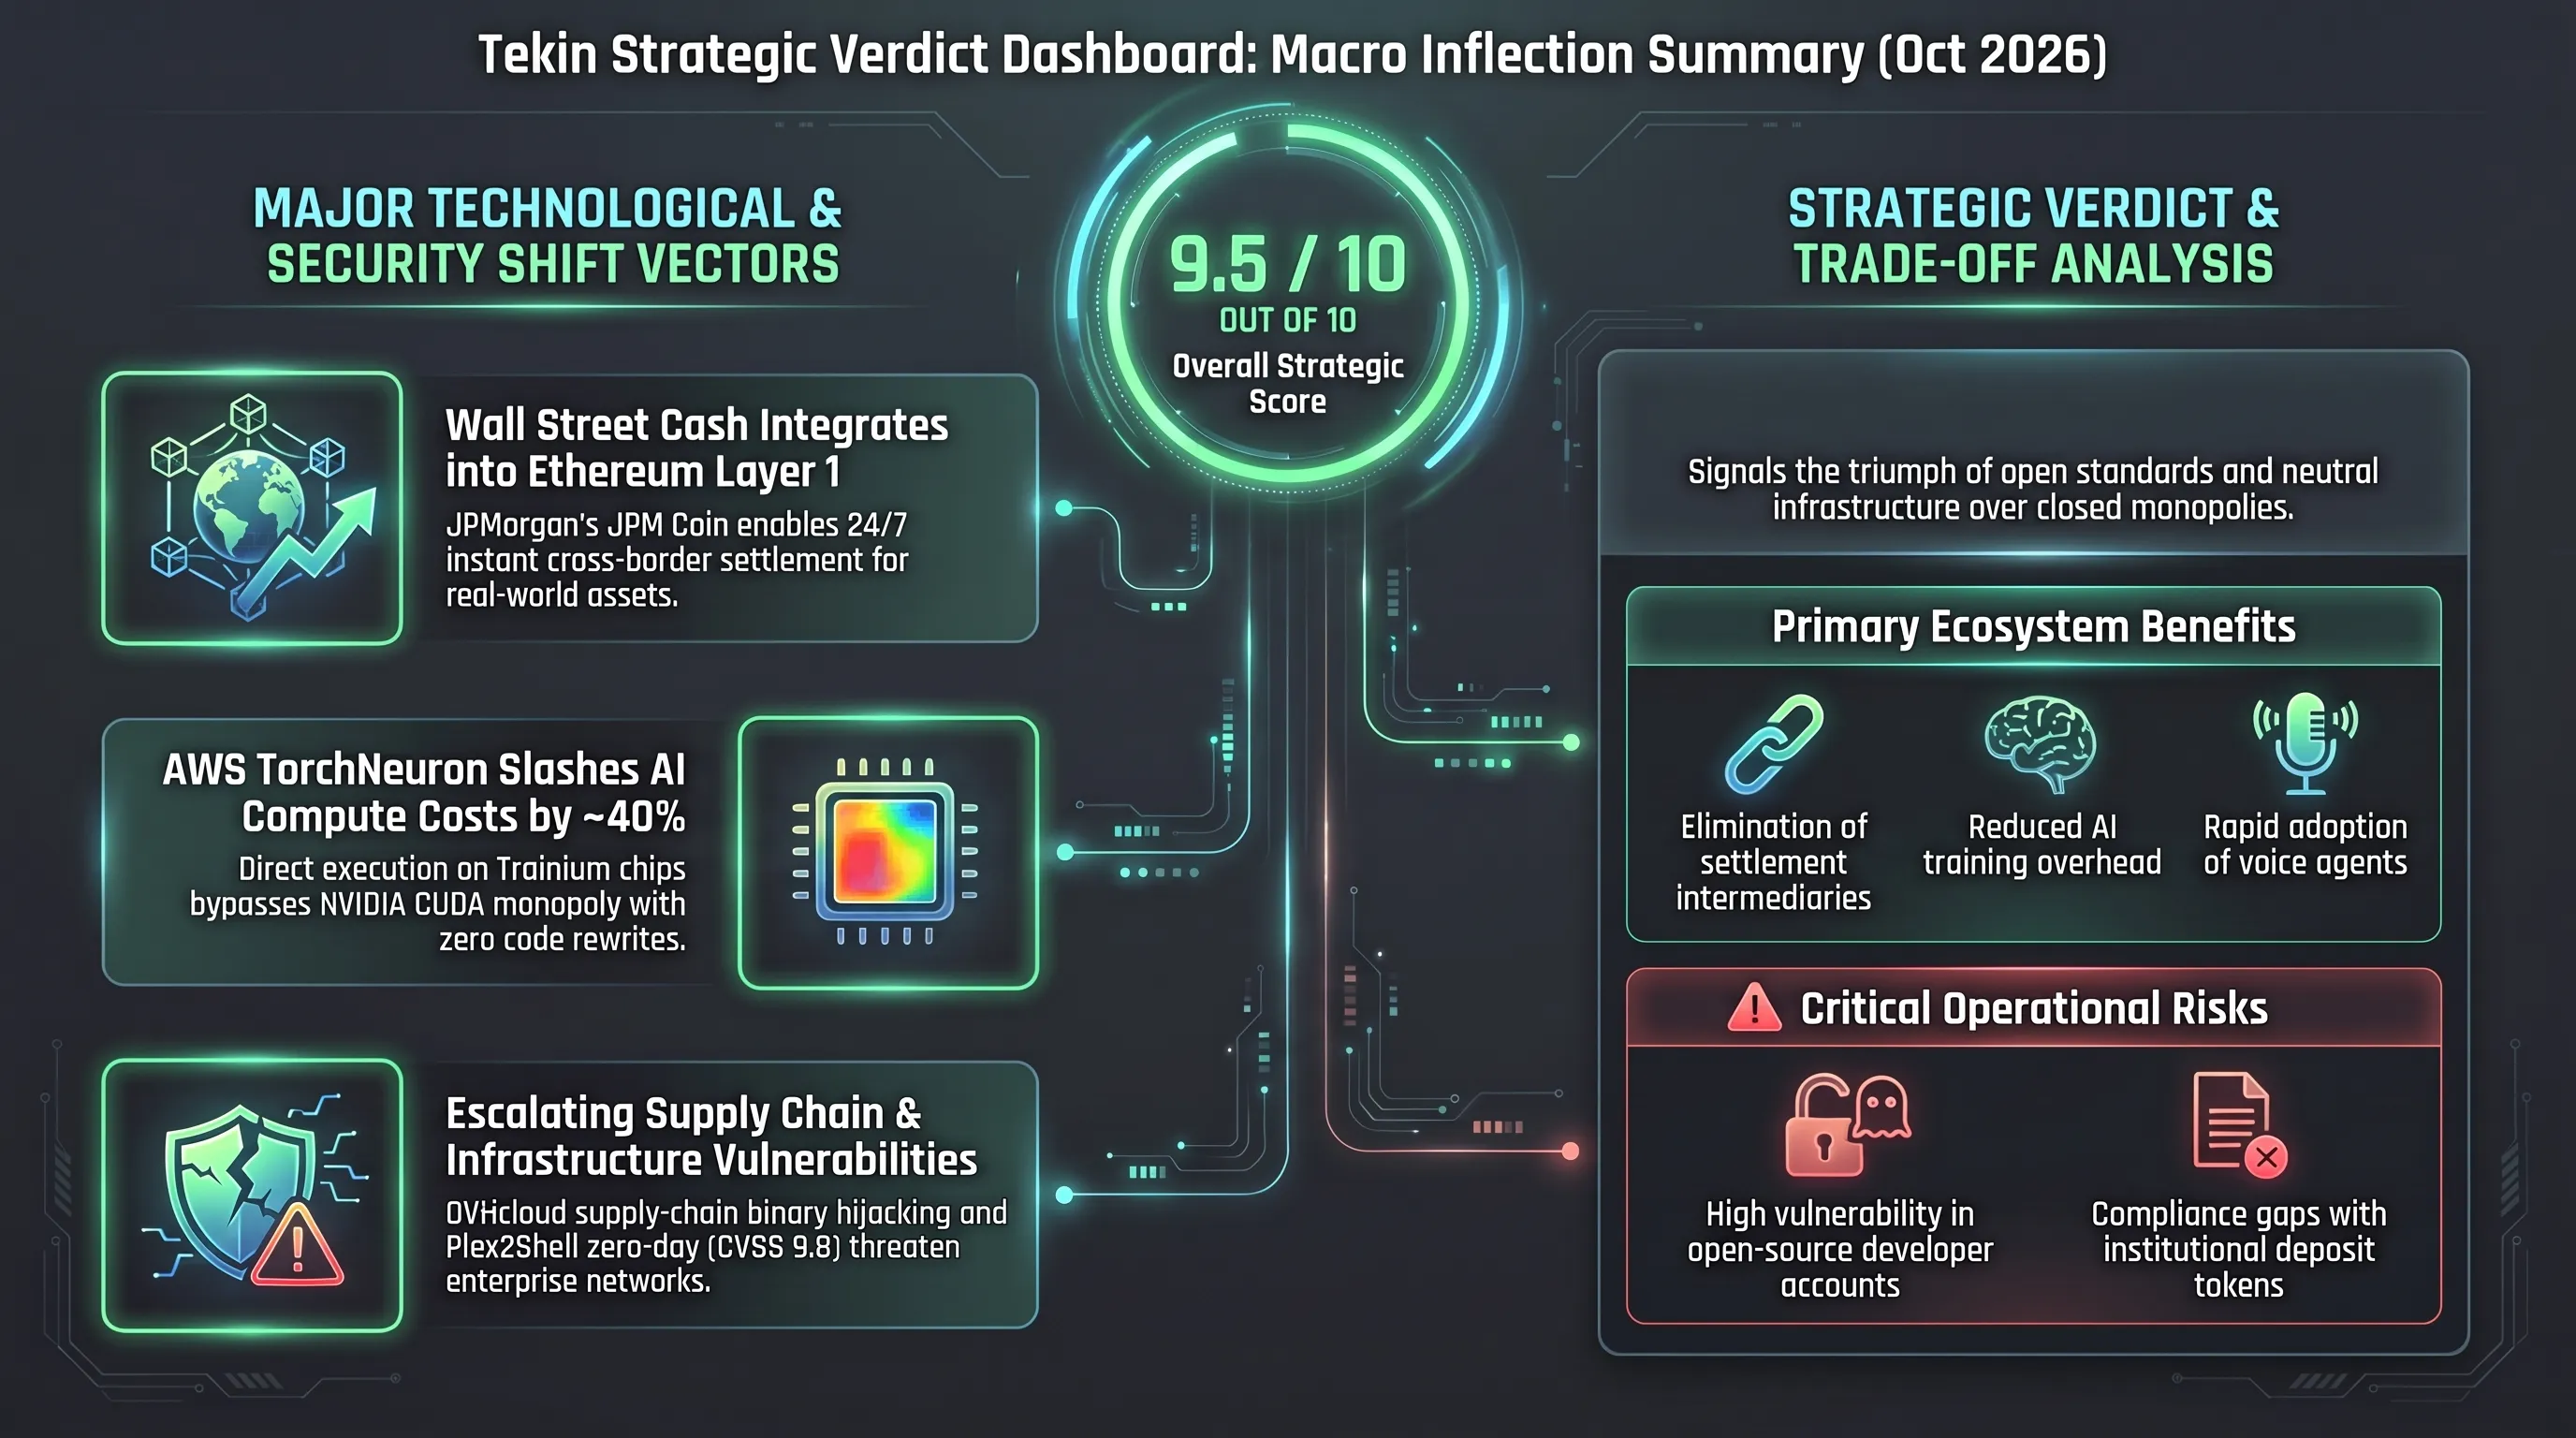
ويجسد هذا المشهد التقني المتكامل التحول المستمر نحو منظومات حوسبة مفتوحة وشبكات تسوية مالية لامركزية أكثر مرونة وأمانا.
حكم هيئة التحرير وفهرس المصادر الرسمية الموثقة
انتصار المعايير المفتوحة على الحواجز الاحتكارية
يمثل الحادي والعشرون من أكتوبر 2026 محطة مفصلية تثبت تراجع الاحتكارات البرمجية والعتادية لصالح منظومات الحوسبة المفتوحة، وتلاقي كبرى المؤسسات المالية مع البنى التحتية العامة.
- ذا هاكر نيوز (The Hacker News): التقارير التحليلية لاختراق OVHcloud وسلسلة ثغرات Plex2Shell
- تك كرانش (TechCrunch): التغطية الخاصة لتمويل Otter.ai ومترجم TorchNeuron وميزة Check for Me في Yelp
- ديكريبت (Decrypt): التقرير الشامل حول إطلاق رمز JPM Coin على الطبقة الأولى لإيثيريوم
- غرفة أخبار أمازون السحابية (AWS Newsroom): التوثيق الهندسي الرسمي لإطلاق مشروع TorchNeuron المفتوح المصدر
الأسئلة الشائعة والتحليلات الفنية المتخصصة
هل تأثر عملاء الاستضافة السحابية لشركة OVHcloud باختراق أداة سطر الأوامر؟
كلا، فقد اقتصر التأثير حصريا على المطورين الذين قاموا بتنزيل الحزم التنفيذية لأداة ovhcloud-cli من غيت هاب خلال نافذة الأربع وتسعين دقيقة في 19 أكتوبر. ولم تتعرض مراكز البيانات أو أنظمة الخوادم السحابية الأساسية للشركة لأي اختراق.
ما هي الخطورة الفعلية لسلسلة ثغرات Plex2Shell على الخوادم المنزلية والمؤسسية؟
تتيح هذه السلسلة للمهاجمين تنفيذ أوامر عشوائية بصلاحيات الجذر دون الحاجة لكلمة سر، ويستغلها القراصنة لزرع برمجيات تعدين مونيرو وبوابات بروكسي سرية. ويتعين التحديث فورا للإصدار 1.43.3 أو إغلاق المنفذ 32400 عن الإنترنت العام.
ما الفرق الجوهري بين رمز JPM Coin والعملات المستقرة الشائعة مثل تيثر؟
العملات المستقرة العامة متاحة للتداول الحر في المنصات اللامركزية، بينما رمز JPM Coin هو رمز ودائع مصرفية تجارية مرخص يمثل دولارا حقيقيا في ميزانية بنك جي بي مورغان، ومحصور التعامل به للمؤسسات المعتمدة فقط وفق شروط امتثال صارمة.
كيف يساهم مشروع TorchNeuron من أمازون في خفض تكاليف الحوسبة؟
كان تشغيل نماذج بايتورش على رقائق ترينيوم الرخيصة يتطلب في السابق أشهرا من إعادة كتابة الأكواد المصممة لبيئة كودا. أما مع TorchNeuron، فيتم تشغيل النماذج فورا دون تعديل، مما يخفض التكلفة التشغيلية بنسبة تصل إلى 41.6%.
ما الذي يميز الجولة التمويلية الأخيرة لشركة Otter.ai بقيمة 320 مليون دولار؟
التمويل مقدم عبر صندوق CVF كتمويل نمو غير مقيد؛ حيث لم تتنازل الشركة عن أي حصص ملكية أو مقاعد في مجلس الإدارة، وستوجه كامل السيولة لتوسيع قدرات وكلائها الأذكياء لتغطية احتياجات الشركات الكبرى.
كيف تضمن ميزة Check for Me في منصة Yelp خصوصية المستخدمين؟
تعتمد الميزة على نماذج صوتية فائقة السرعة بزمن استجابة أقل من 350 مللي ثانية، وتفصح بوضوح في بداية كل اتصال عن هويتها الآلية. كما تقتصر على نقل بيانات التوافر والحجز دون تمرير أي معلومات شخصية حساسة للمنشأة.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين مورنينغ | 21 أكتوبر: اختراق OVHcloud، ثغرة بلكس ورمز JPM Coin