تحليل تيكين | الإيجاز المسائي الاستراتيجي: اختراق هايبرفايزر لينكس، وثغرة بيوند ترست، ومشروع هادار الضخم
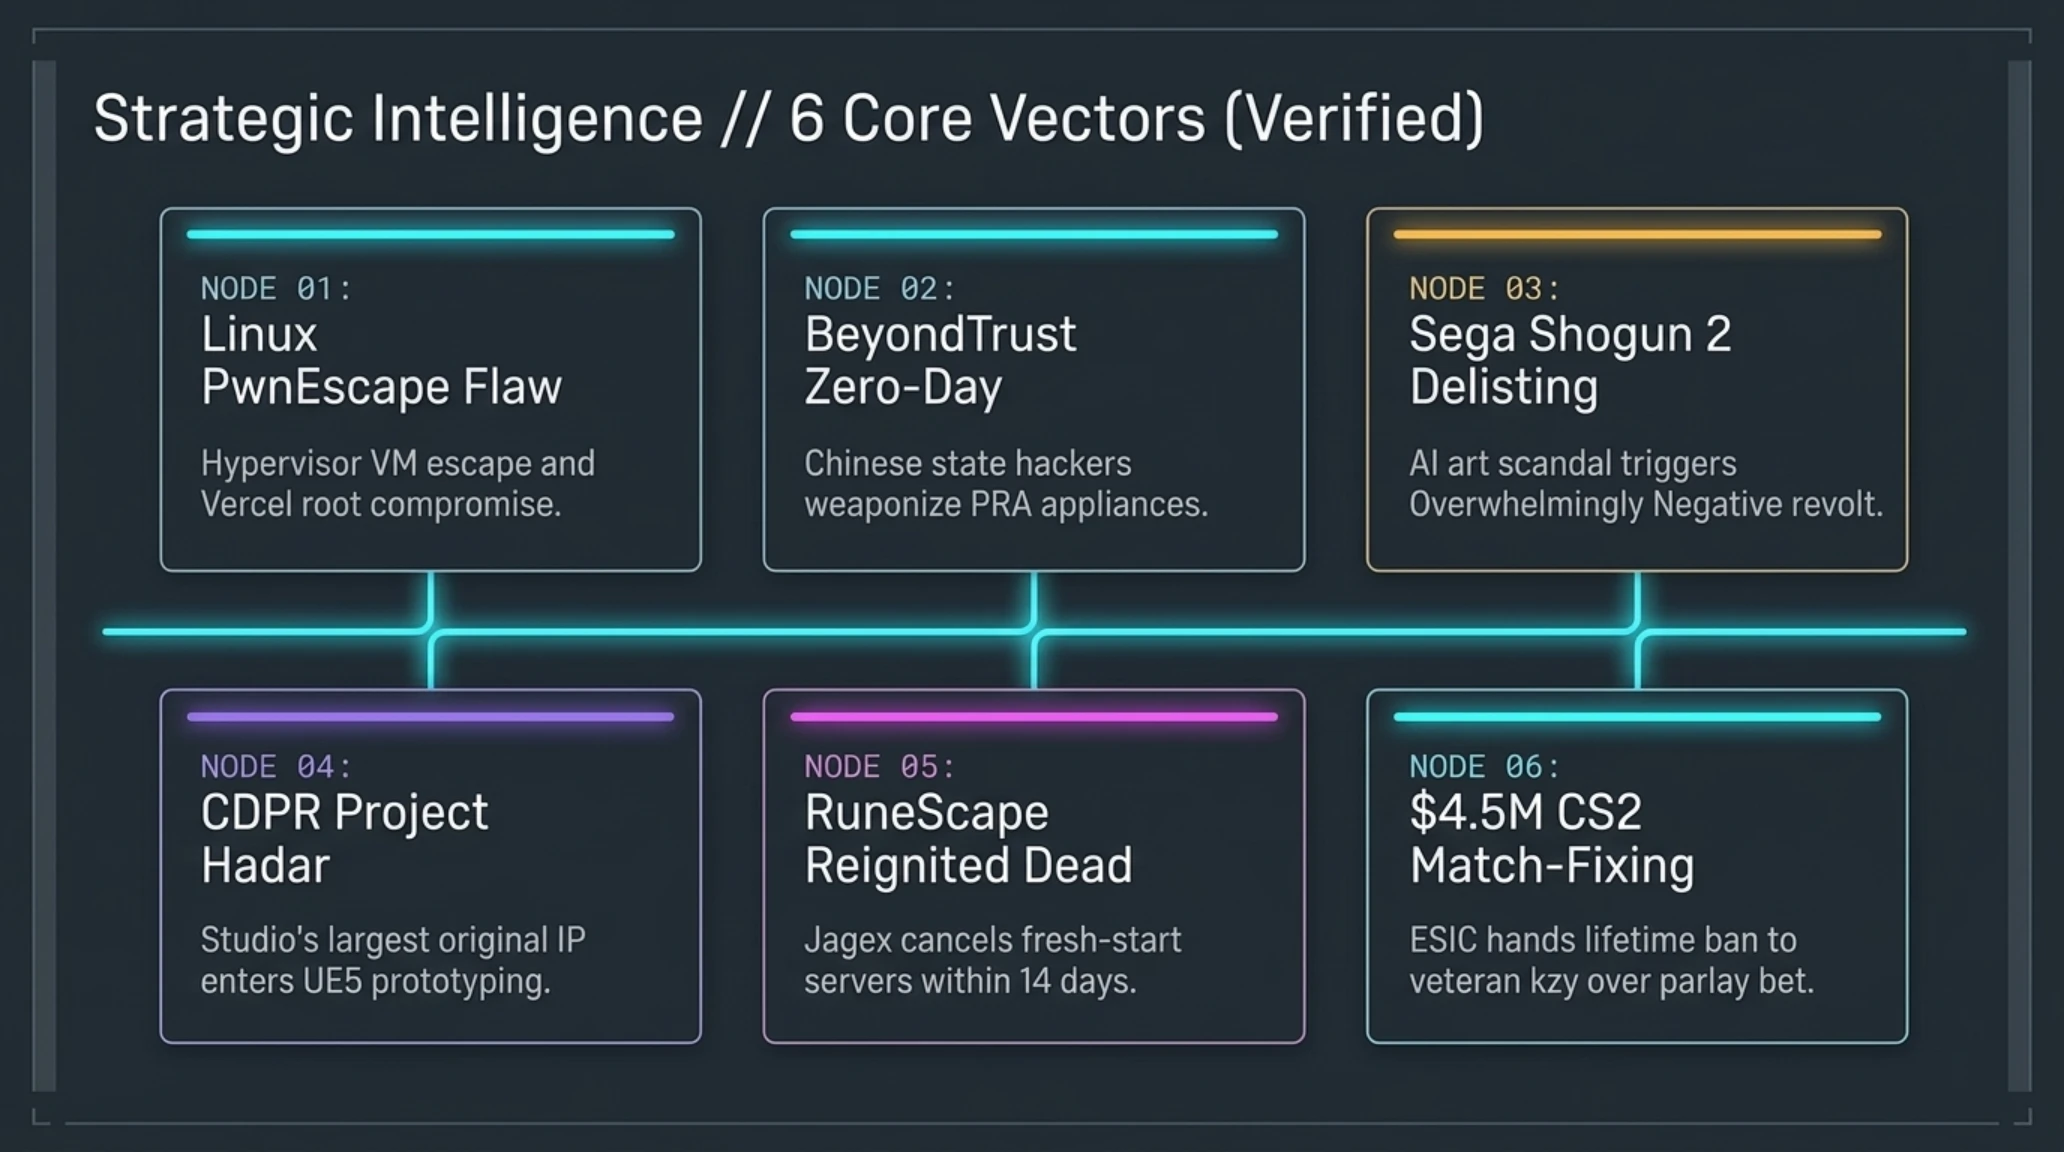
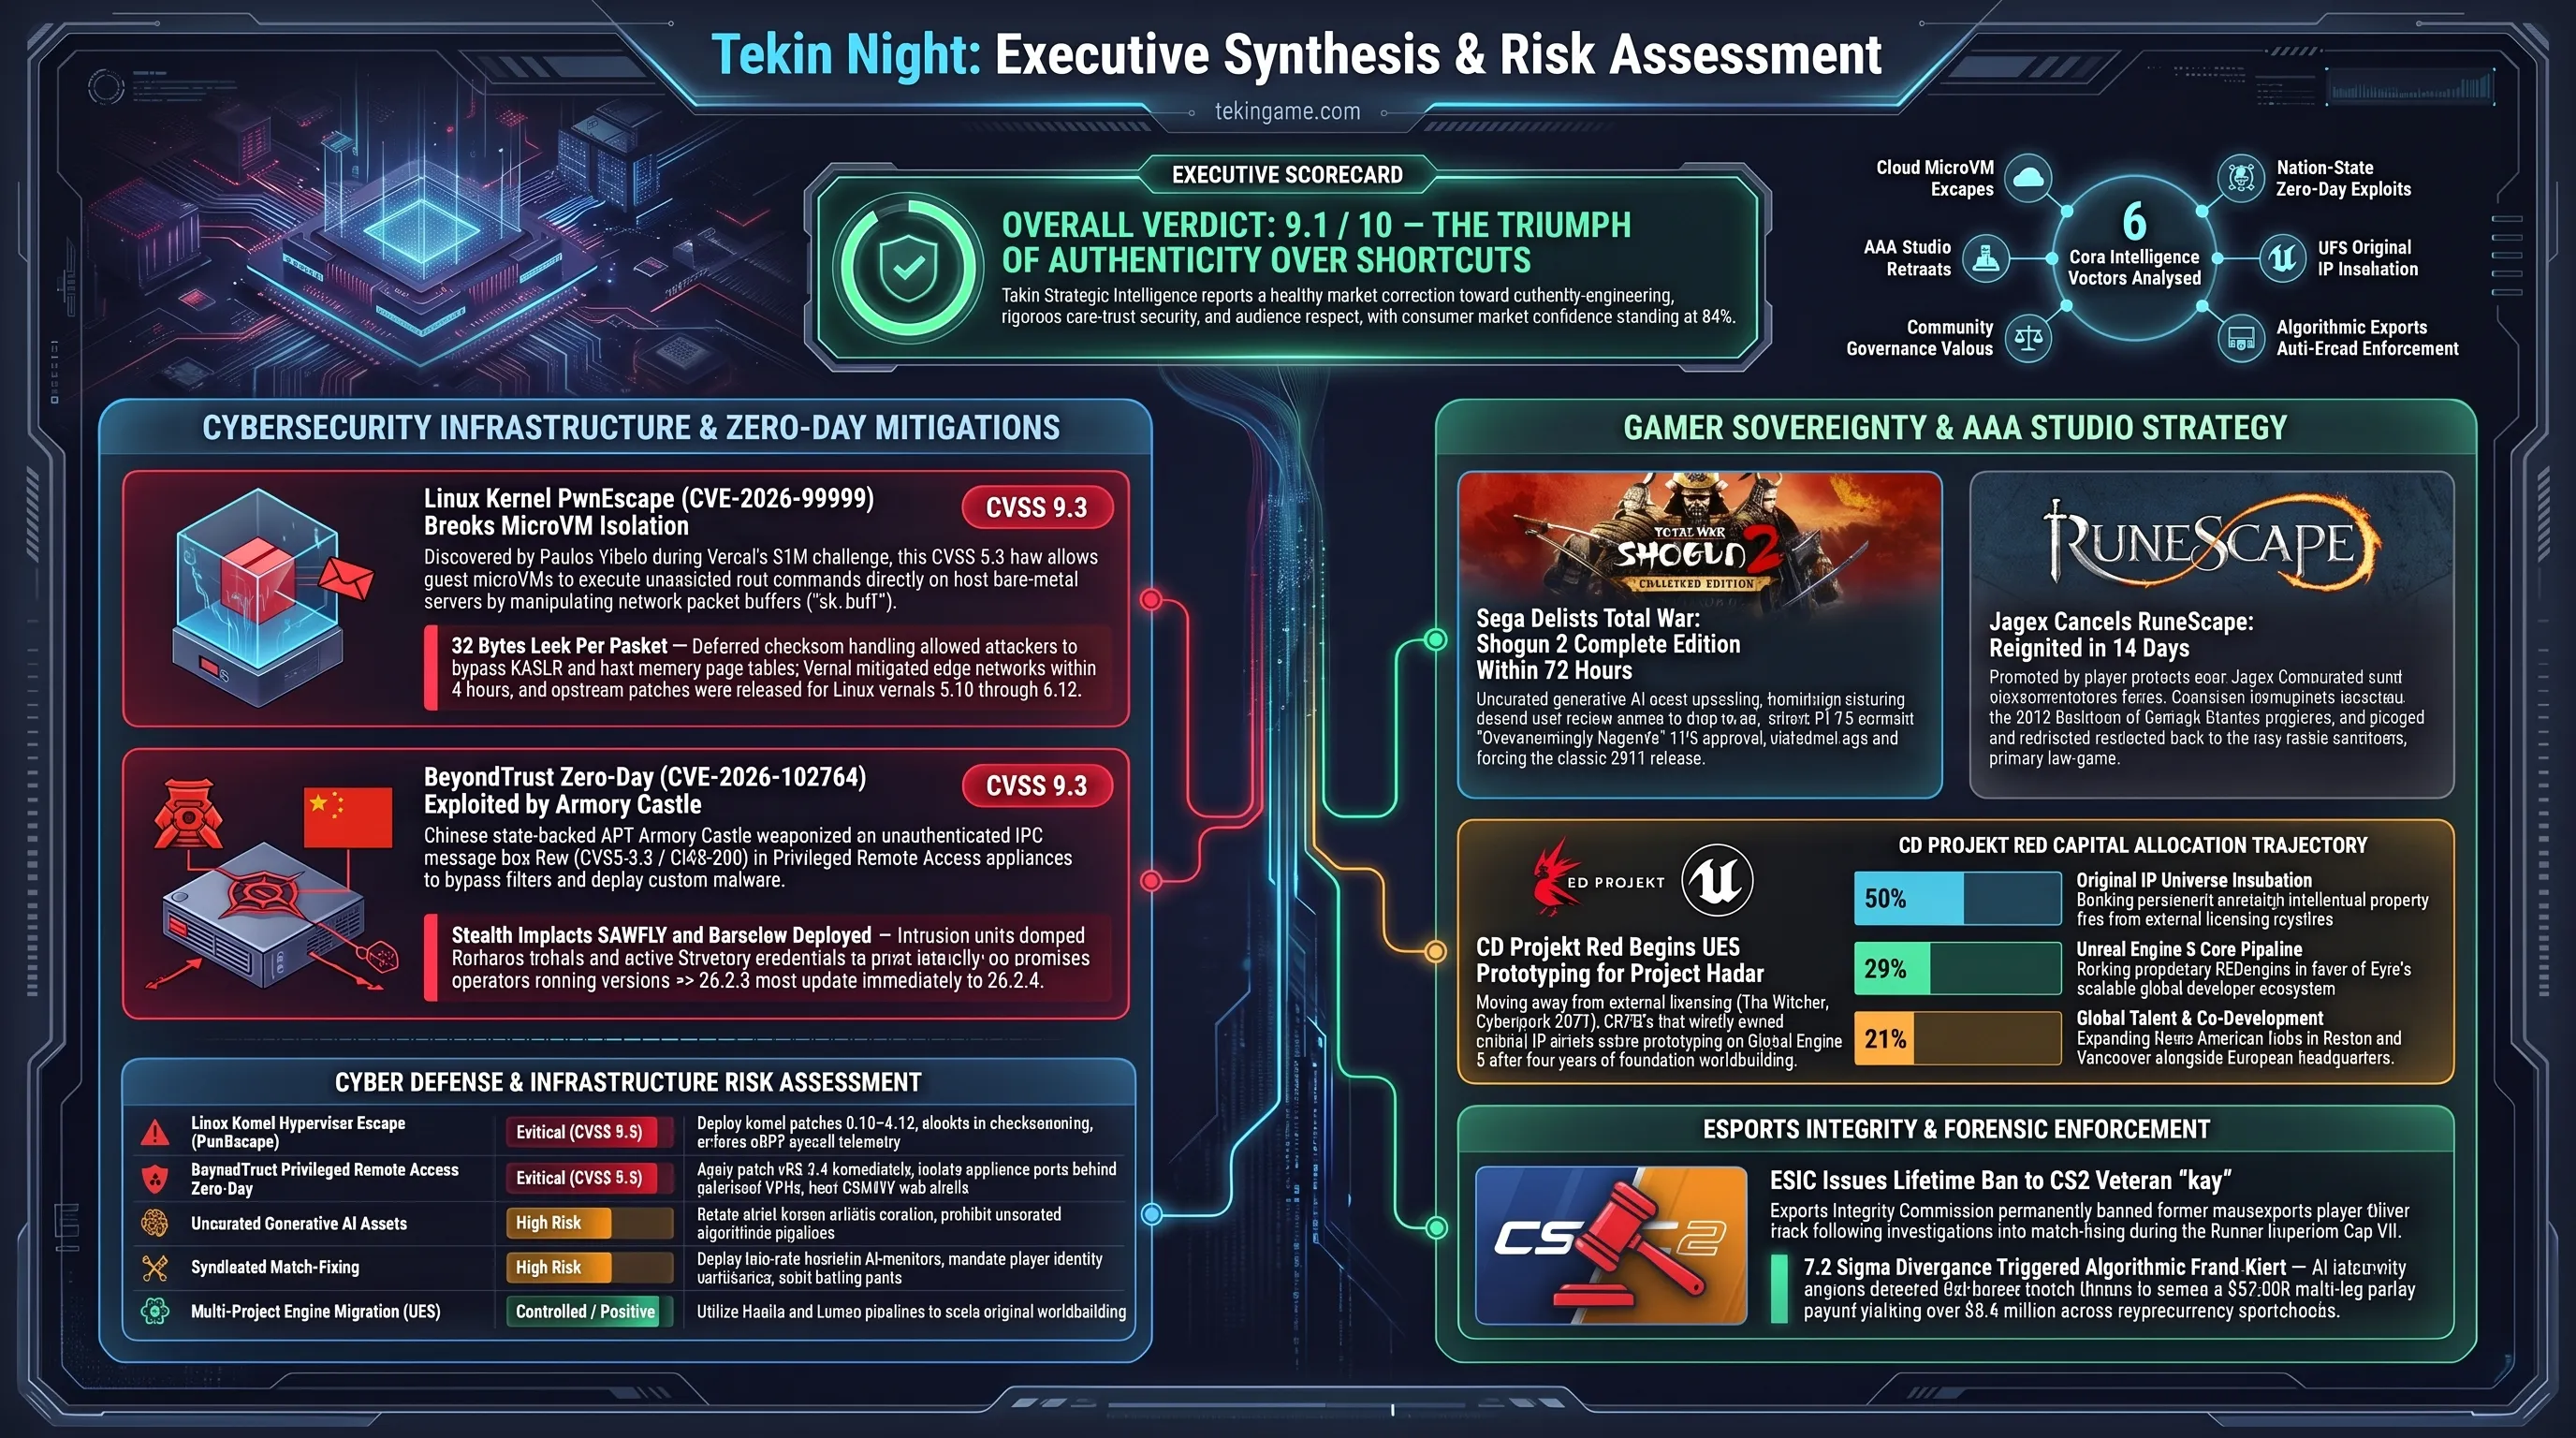
التقييم الاستراتيجي والمحاور الرئيسية في لمحة
انهيار جدران الهايبرفايزر الحصينة؛ تفكيك ثغرة PwnEscape الحرجة في نواة لينكس واختراق خوادم فرسيل
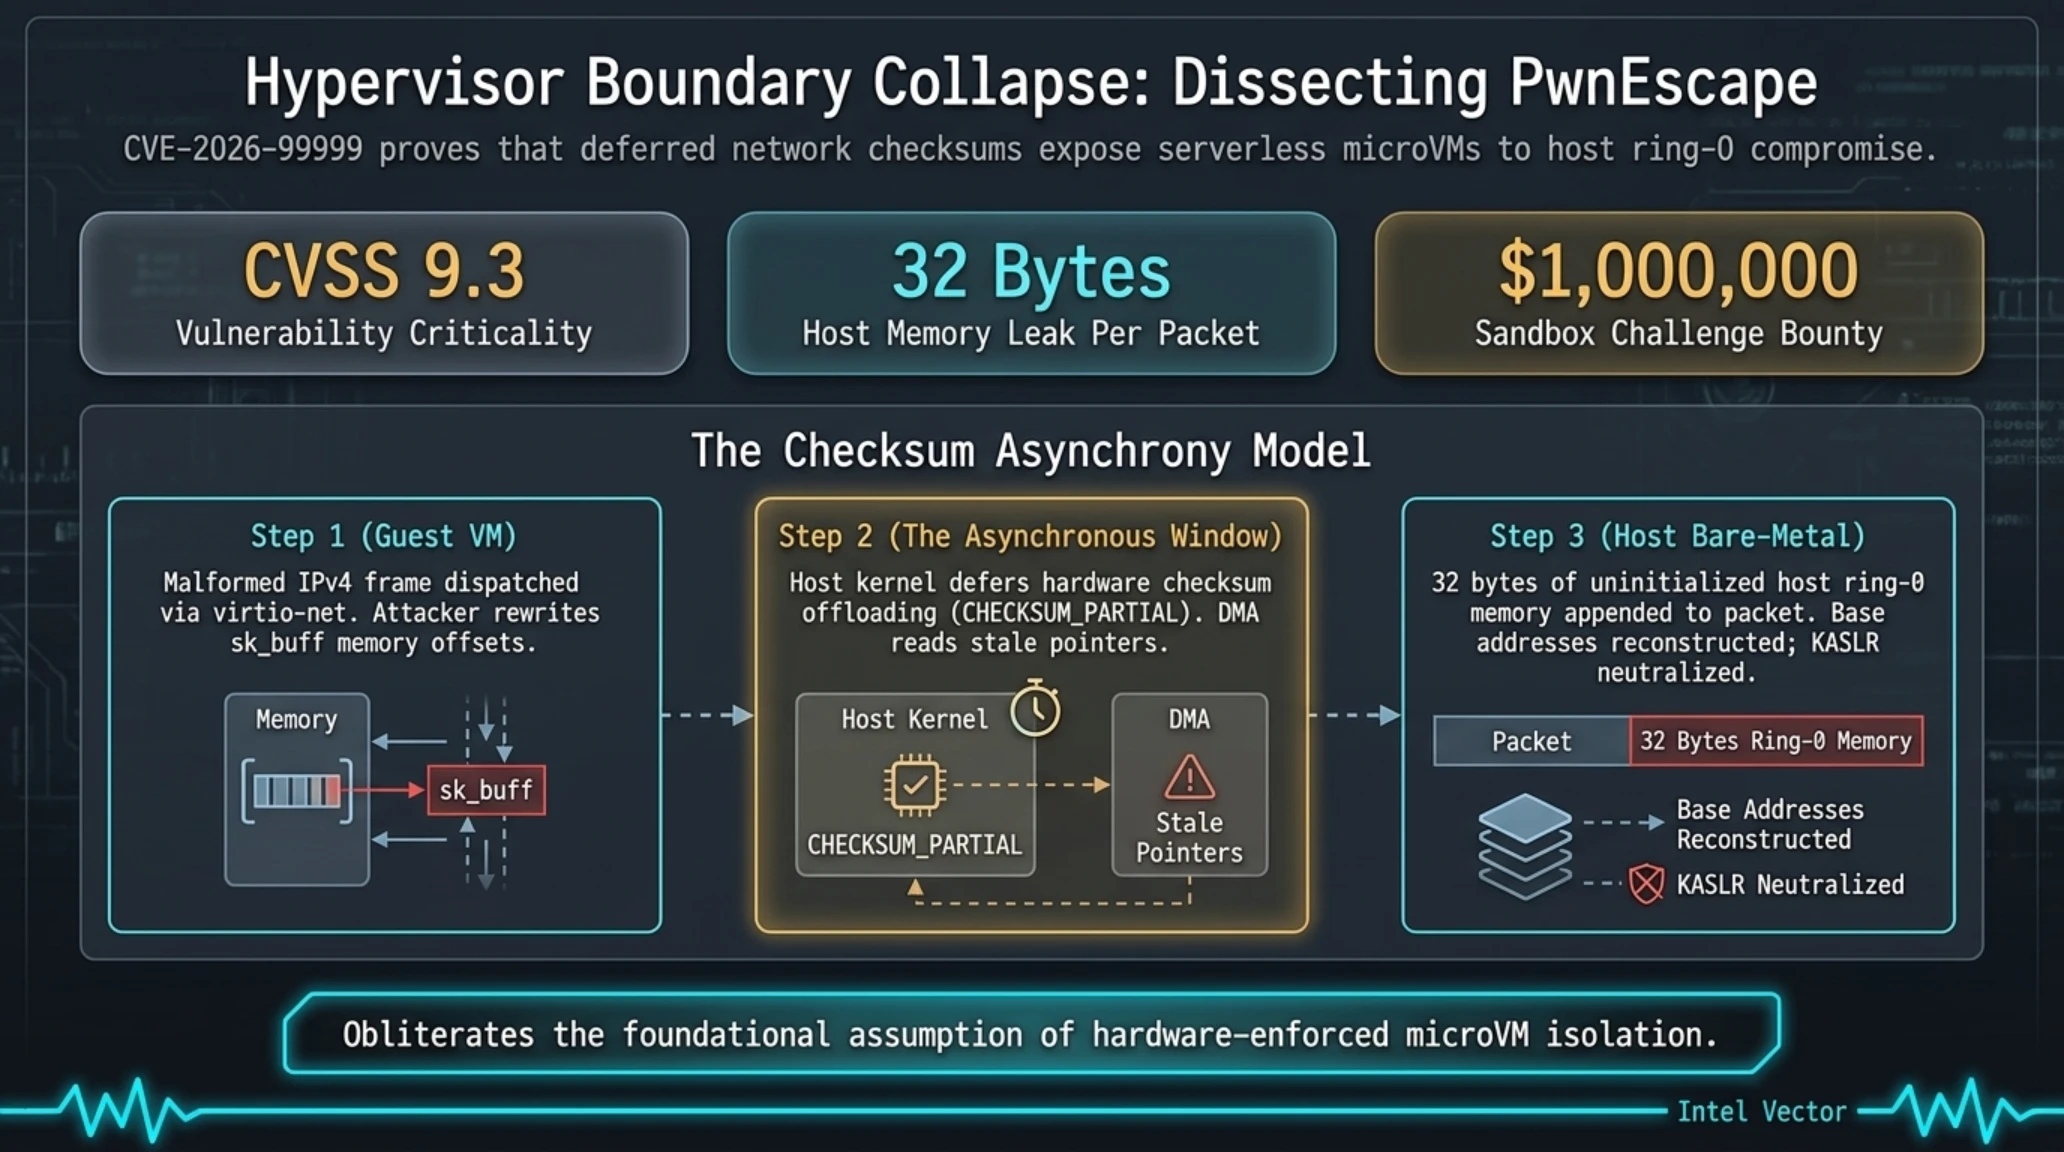
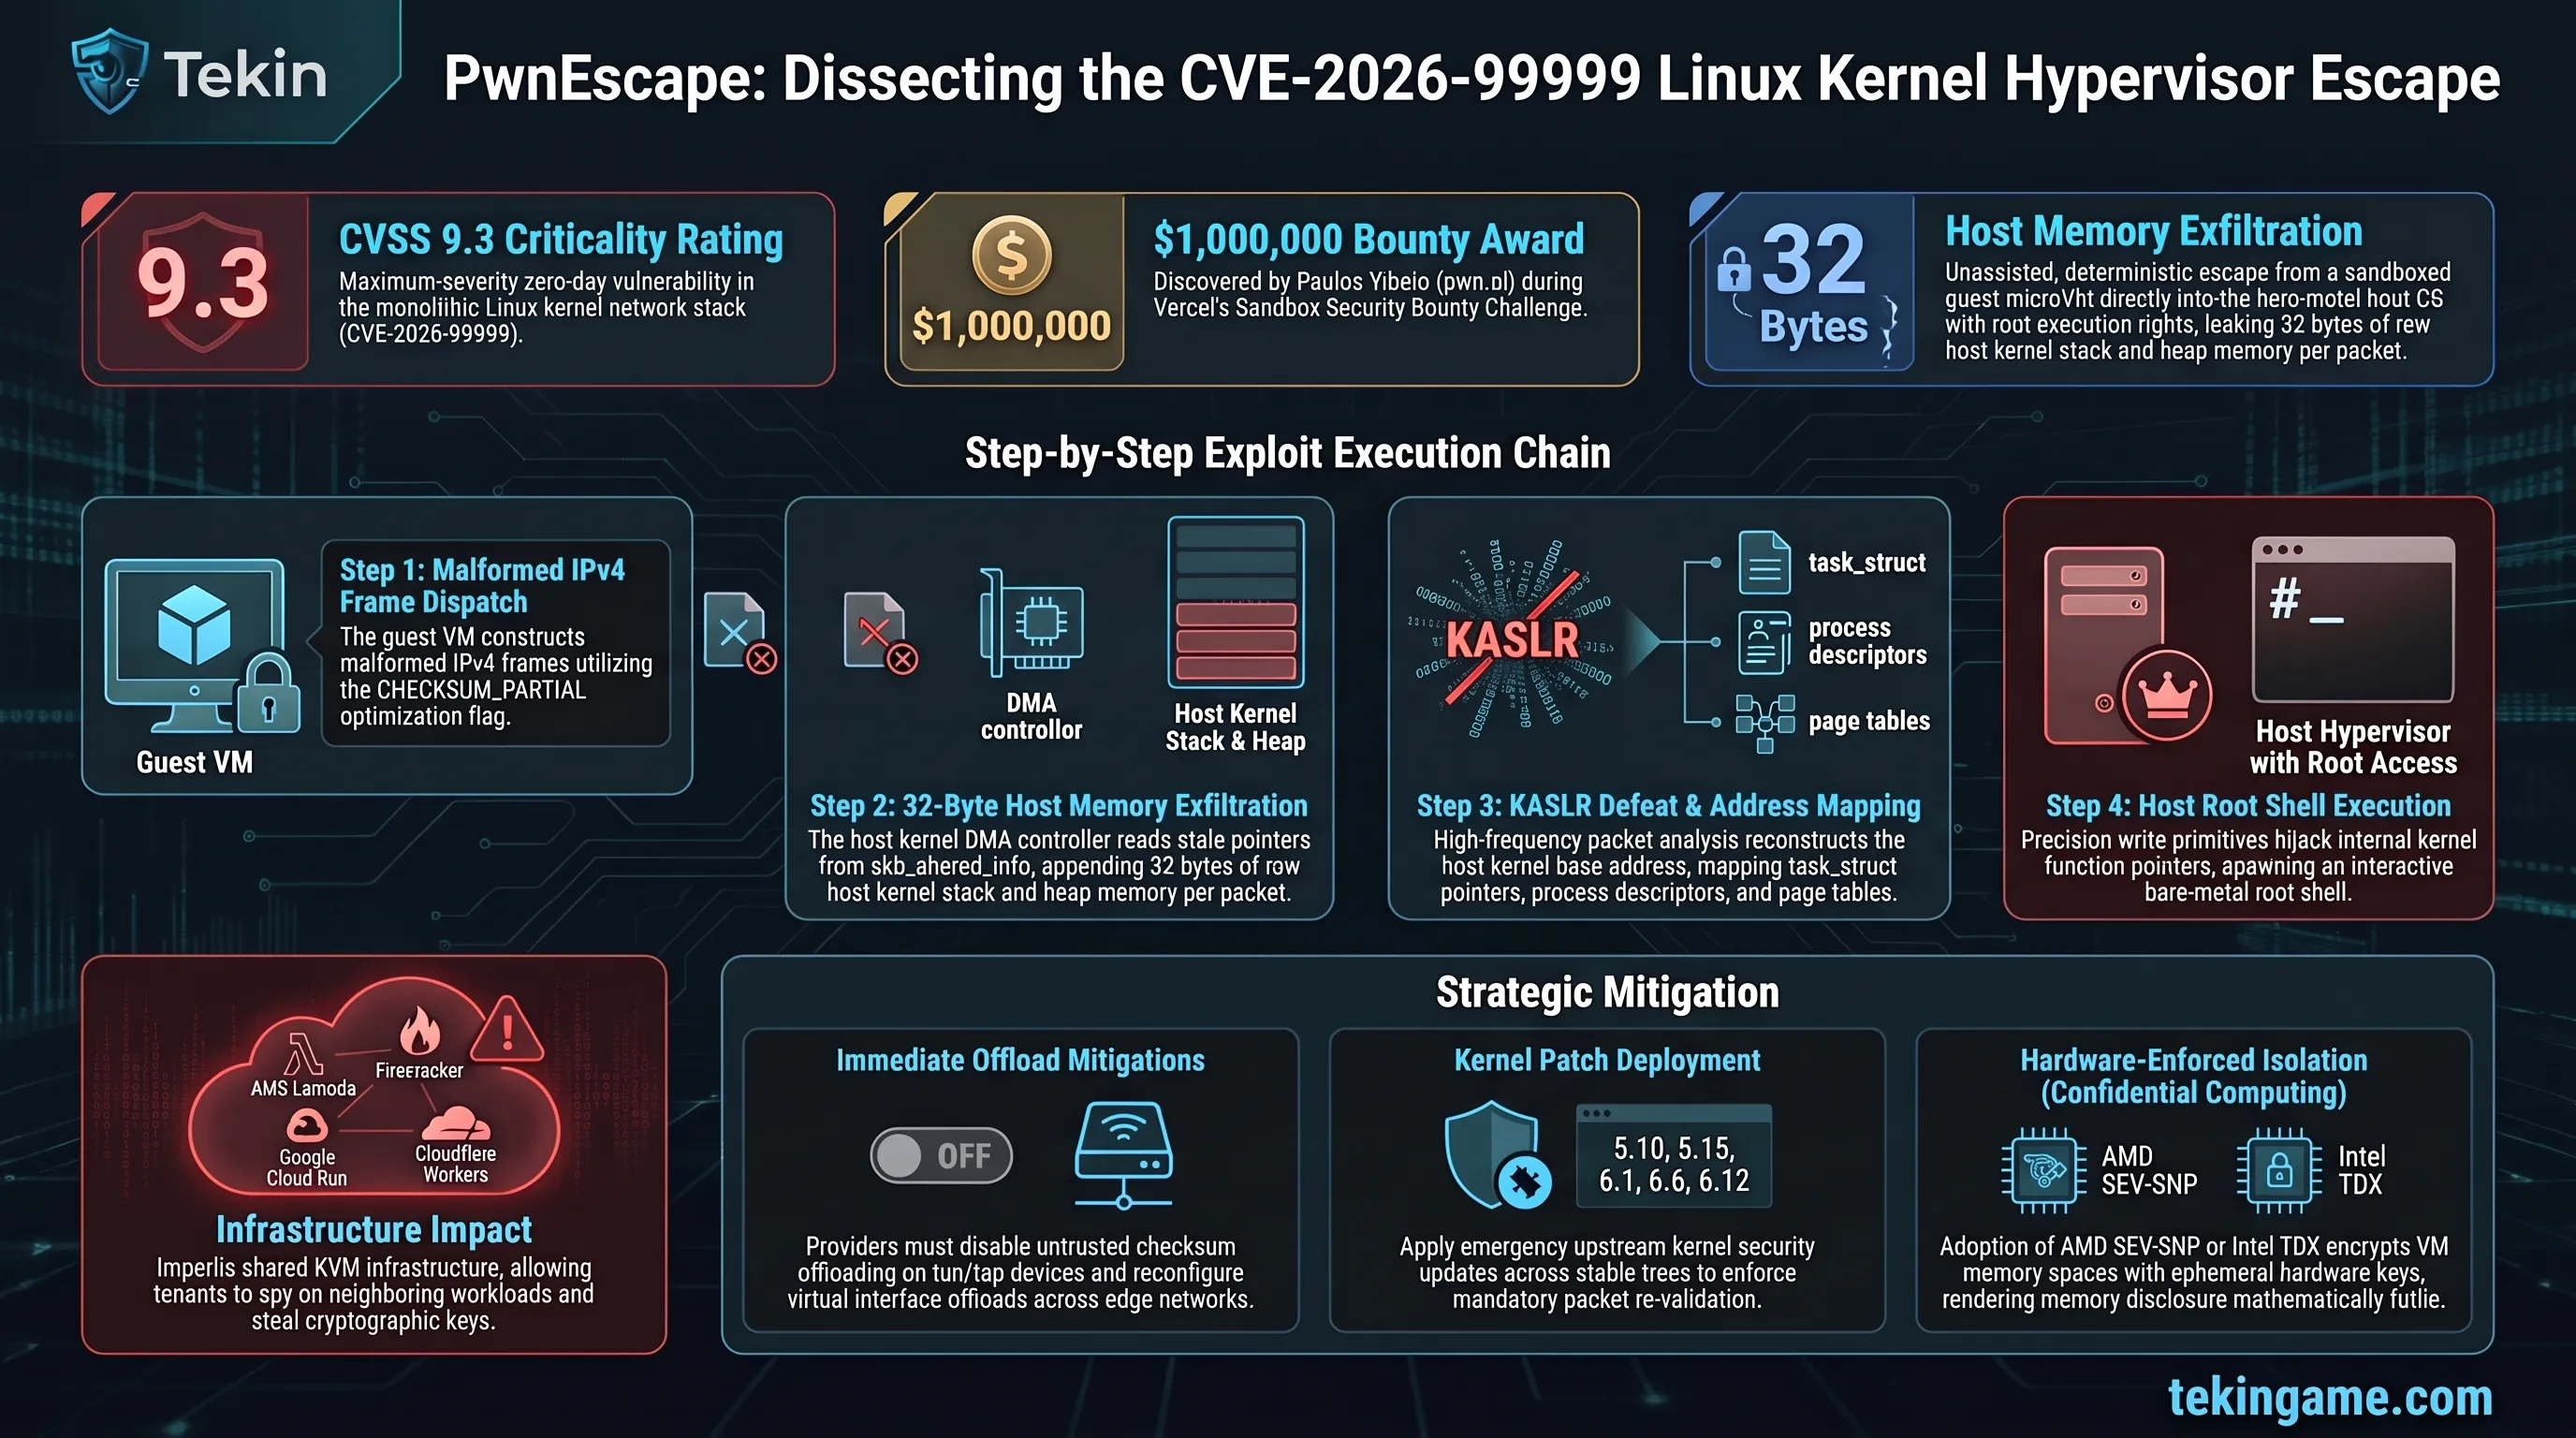
شهدت المنظومة السحابية العالمية زلزالاً تقنياً واسع النطاق في 16 أكتوبر 2026، إثر الإعلان عن اكتشاف ثغرة صفرية بالغة الخطورة في صلب نواة نظام التشغيل لينكس (Linux Kernel). استطاع الباحث السيبراني المرموق باولوس ييبلو (Paulos Yibelo) من فريق أبحاث pwn.ai، وخلال منافسات تحدي أمان الحوسبة السحابية لمنصة فرسيل (Vercel) بجائزة قدرها مليون دولار، إثبات إمكانية الهروب الكامل من الآلة الافتراضية الضيفة (Guest VM) والوصول المباشر إلى صلاحيات الجذر (Root) على نظام الخادم المضيف الفيزيائي.
سُجلت هذه الثغرة المصيرية رسمياً تحت المعرف الدولي CVE-2026-99999 وبأعلى تقييم خطورة حرج بلغ 9.3 من 10 (CVSS 9.3). والمفارقة الهندسية الكبرى تكمن في أن الخلل لا يعود لأخطاء برمجية في واجهات فرسيل أو طبقات نود جي إس، بل ينبع مباشرة من عيب بنيوي عميق في مكدس معالجة حزم الشبكة في نواة لينكس المركزية، وتحديداً عند تفعيل مؤشر تسريع فحص الأخطاء (CHECKSUM_PARTIAL). يتيح هذا الخلل للمهاجم المتمركز داخل حاوية معزولة التلاعب برؤوس حزم بروتوكول الإنترنت IPv4 بعد مرحلة المصادقة، مما يؤدي إلى تسريب بيانات الذاكرة العشوائية للخادم الفيزيائي.
ووفقاً للتحليلات الهندسية المنشورة على منصات أوبن وول (OpenWall) ومجلة ذا هاكر نيوز، فإن الخلل يبدأ أثناء تمرير الحزم عبر مهايئات الشبكة الافتراضية virtio-net وvhost-net. يفترض نظام التشغيل المضيف أن بطاقة الشبكة الفيزيائية ستتكفل لاحقاً بحساب مجاميع التحقق، مما يسمح بحلقة غير متزامنة يستغلها المهاجم لإعادة توجيه عناوين الذاكرة المشتركة عبر تقنيات الوصول المباشر للذاكرة (DMA). يؤدي هذا التزامن غير الدقيق إلى حقن 32 بايتاً من ذاكرة النواة الحساسة في ذيل كل حزمة بيانات صادرة نحو الخارج.
لماذا يغير هذا التحول قواعد البنية السحابية؟
تنسف هذه الثغرة الافتراضات التقليدية حول مناعة العزل العتادي في تقنيات KVM وبيئات الحوسبة السحابية دون خادم، كاشفة أن تسريع الشبكات على مستوى النواة قد يفتح ثغرة كارثية لاختراق الخوادم الفيزيائية المشتركة.
تمكن الباحث ييبلو من توظيف هذا التسريب المحدود عبر آلاف الحزم المتزامنة لإعادة رسم خريطة العناوين الافتراضية للنواة، متجاوزاً بالكامل آليات الحماية العشوائية (KASLR). ومن خلال فحص هياكل الذاكرة المجاورة، أعاد بناء مؤشرات العمليات (task_struct) وجداول الصفحات الفيزيائية. وبامتلاك العناوين المطلقة، نفذ هجوماً دقيقاً لكتابة بيانات خبيثة في مساحة نواة المضيف، محولاً مسار استدعاء الدوال الداخلية لينتهي الأمر بتشغيل سطر أوامر تفاعلي بصلاحيات الروت على العتاد الصلب، محققاً أول هروب موثق وناجح من بيئة فرسيل السحابية ومعتلياً صدارة جوائز الأمان العالمية.
تكتسب هذه الواقعة أبعاداً استراتيجية بالغة الأهمية بالنسبة لمراكز البيانات والمنشآت السحابية العملاقة في منطقة الخليج العربي، لا سيما في الرياض ودبي وأبوظبي، والتي تتسابق لاستضافة البنى التحتية متعددة المستأجرين (Multi-tenant) والخدمات السحابية الحساسة. إن اختراق حدود العزل في تقنيات فايركراكر (Firecracker) أو نواة KVM يعني قدرة مستأجر افتراضي على قراءة بيانات الشركات المجاورة على نفس المعالج، وسحب مفاتيح التشفير المؤسسية، والتنصت على المعاملات المالية المشفرة دون أن تترك الحاوية أثراً في سجلات الحماية التقليدية.
ومن المنظور الهندسي الدقيق، يرجع جذر هذا الخلل إلى التصميم المنفصل لإدارة الذاكرة في مخازن المقابس الشبكية (sk_buff) داخل نواة لينكس. فعندما تتجاوز حزم البيانات سعة النقل القياسية، تعتمد النواة على واصفات الذاكرة المشتركة عبر بنية skb_shared_info. وفي بيئات الشبكات الافتراضية virtio-net، تُعالج هذه الواصفات بصورة غير متزامنة عبر طوابير الحلقات المشتركة. ولأن النواة أجلت التحقق من صحة مجاميع الفحص وسمحت لبرمجيات الآلة الضيفة بتعديل إزاحات الذاكرة في الوقت ذاته، وقع المتحكم العتادي في فخ قراءة مؤشرات قديمة أدت لدمج أجزاء من ذاكرة النواة الحية داخل حزم الإيثرنت الصادرة.
ويفرض هذا التطور على مراكز البيانات السيادية في المملكة العربية السعودية ودولة الإمارات العربية المتحدة، والتي تضخ استثمارات مليارية لإنشاء مناطق سحابية إقليمية مستقلة بالتعاون مع كبرى الشركات العالمية، إعادة تقييم شاملة لمعايير العزل الافتراضي. فلم يعد كافياً الاكتفاء بجدران الحماية المنطقية التي توفرها أنظمة التشغيل؛ بل بات إلزامياً الانتقال نحو حلول الحوسبة المعزولة عتادياً بتشفير الذاكرة على مستوى المعالجات الصلبة، لمنع أي تسريب محتمل بين المؤسسات المالية والجهات الحكومية التي تتشارك ذات البنى التحتية.
وعلى مستوى المقارنة البنيوية، تتفوق تقنيات الآلات الافتراضية المصغرة (MicroVMs) مثل فايركراكر على بيئات كيمو (QEMU) التقليدية في تقليص زمن الإقلاع إلى أقل من 5 مللي ثانية وخفض استهلاك الذاكرة إلى 5 ميجابايت فقط لكل حاوية، مما جعلها الخيار المفضل لتشغيل نماذج الذكاء الاصطناعي على الحافة السحابية (Edge AI) في المدن الذكية مثل نيوم ومدينة مصدر. ومع ذلك، أثبتت ثغرة PwnEscape أن التضحية بطبقات العزل العتادي الصارمة لصالح السرعة الفائقة قد يحول بيئات الحوسبة الموزعة إلى نقاط ضعف كارثية إذا لم تدعم بمراقبة سلوكية مستمرة لحركة البيانات على مستوى العتاد الصلب.
تجاوبت شركة فرسيل بحرفية استثنائية، حيث قامت بتعديل إعدادات واجهات الشبكة الافتراضية وإلغاء ميزات التسريع غير الموثوقة على أجهزة tun/tap عبر شبكتها العالمية في أقل من أربع ساعات. وبالتوازي، أصدر فريق صيانة نواة لينكس العالمي حزمة ترقيعات أمنية عاجلة للإصدارات المستقرة 5.10 و5.15 و6.1 و6.6 و6.12 تفرض تدقيقاً صارماً على سلامة الحزم قبل تمريرها لمكدس المعالجة الفيزيائي.
وينصح خبراء الأمن السيبراني في منصة تيكين إدارات تقنية المعلومات في المؤسسات والمصارف الإقليمية بضرورة التطبيق الفوري لتحديثات النواة، وتفعيل تقنيات الحوسبة السرية القائمة على التشفير العتادي للذاكرة مثل AMD SEV-SNP وIntel TDX، إلى جانب نشر مجسات eBPF لمراقبة استدعاءات النظام ومنع أي حركة غير اعتيادية بين الآلات الافتراضية والأنظمة المضيفة.
وفي الوقت الذي كانت فيه فرق هندسة السحابة تسابق الزمن لإغلاق ثغرة النواة، كشفت وكالات الاستخبارات السيبرانية عن هجوم موازٍ عالي الخطورة استهدف بوابات الوصول المتميز للشركات الكبرى.
يعكس هذا التزامن بين ثغرات عزل الهايبرفايزر والهجمات السيبرانية الموجهة ضرورة الانتقال الجذري نحو استراتيجيات انعدام الثقة في كامل مكونات الشبكة الرقمية.
اختراق بوابات الإدارة المتميزة؛ قراصنة يستغلون ثغرة بيوند ترست الصفرية (CVE-2026-102764) لزرع برمجيات التجسس
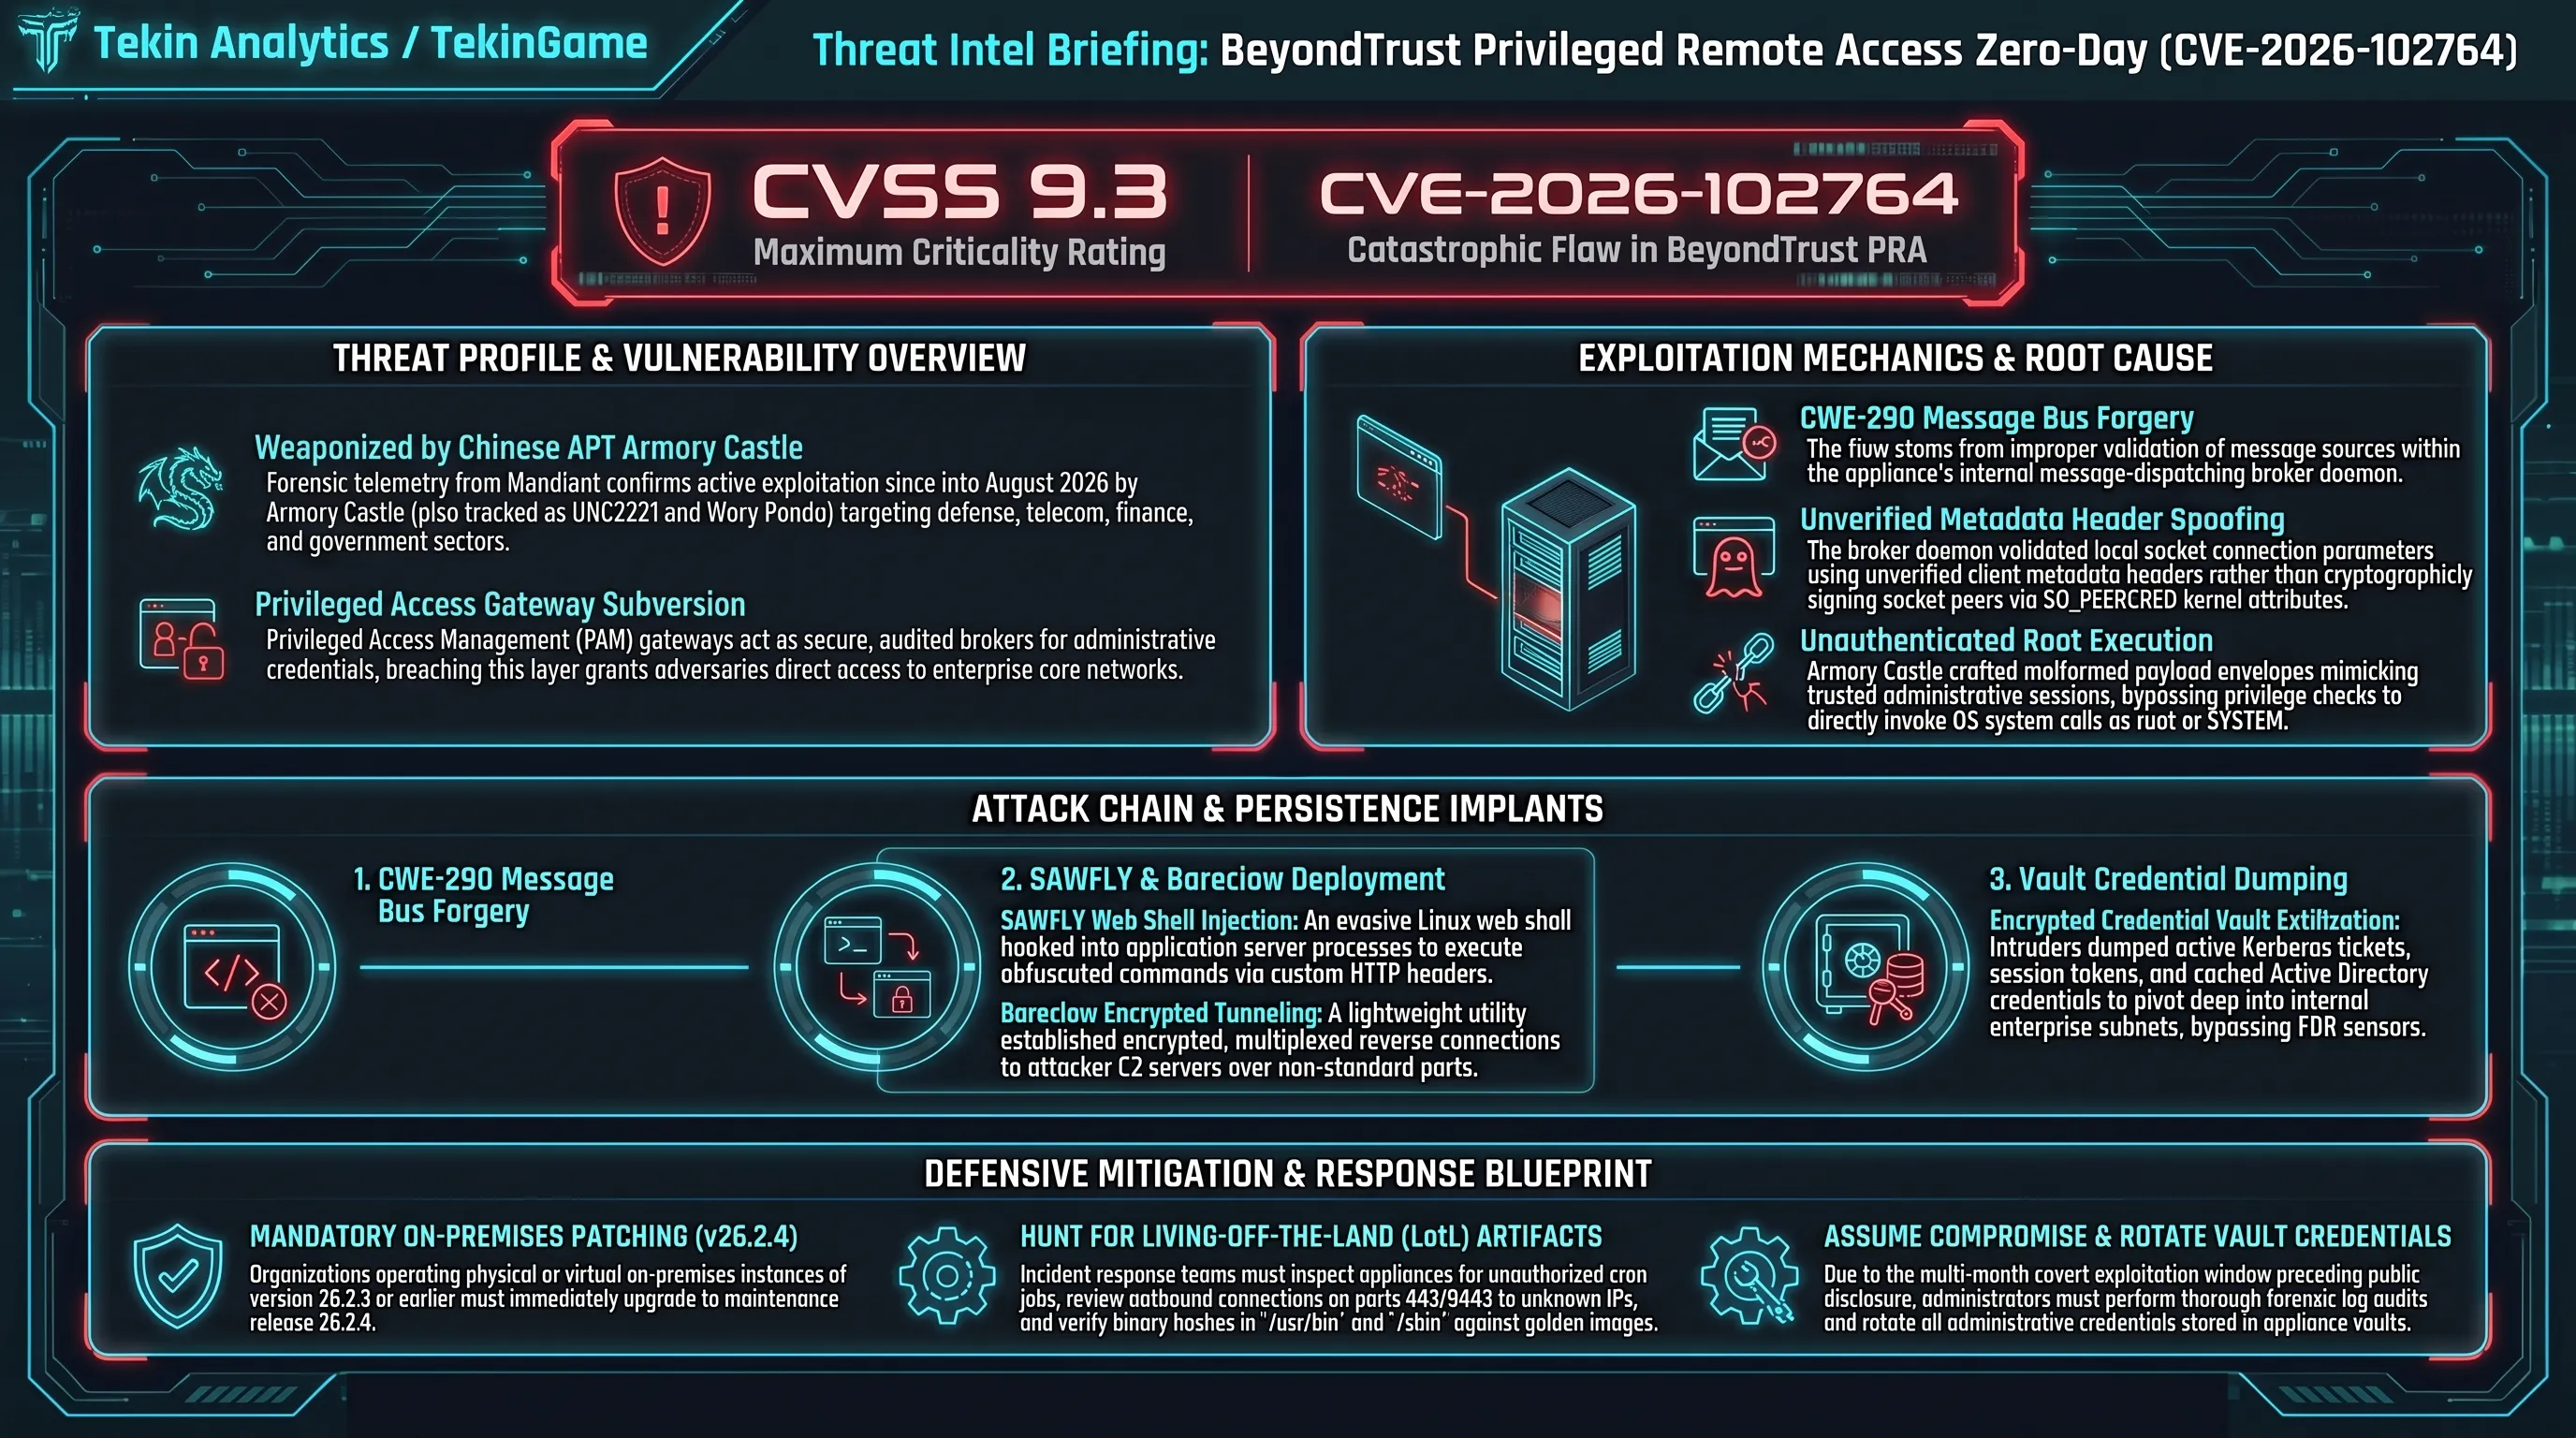
وبالتزامن مع أزمة الهايبرفايزر في السحابة، تلقت دفاعات الشبكات المؤسسية ضربة قاسية إثر إصدار شركة بيوند ترست (BeyondTrust) الرائدة في حلول إدارة الوصول المتميز، بياناً أمنياً طارئاً حمل الرقم BT26-05. أكد البيان تعرض أجهزة الدعم الفني عن بعد (Remote Support) وإدارة الوصول المتميز (PRA) لحملة تجسس إلكتروني معقدة تقودها مجموعات مرتبطة بالصين، استغلت ثغرة صفرية خطيرة غير معلنة منذ أواخر أغسطس 2026.
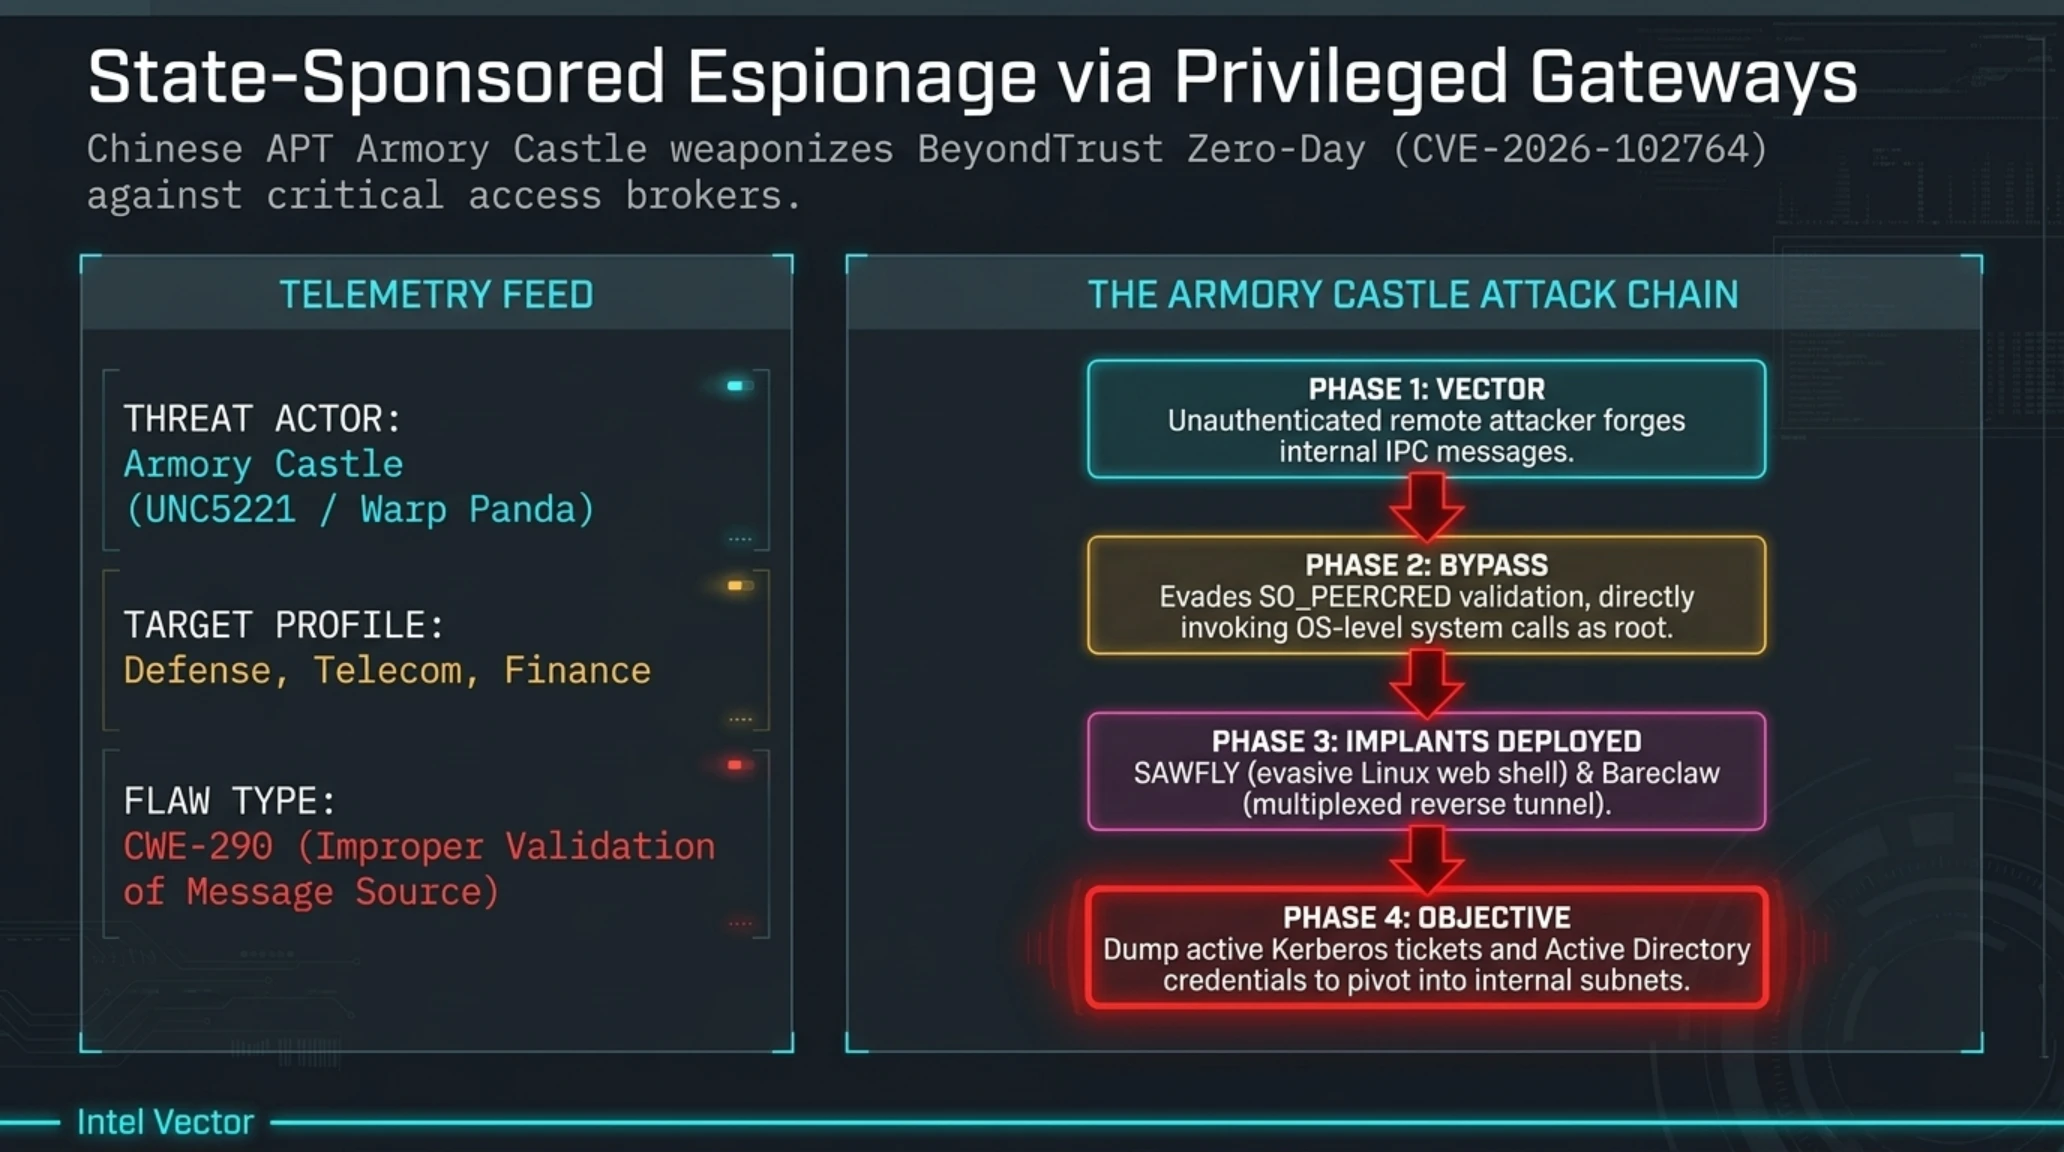
تحمل الثغرة المعرف الدولي CVE-2026-102764 مع تصنيف خطورة حرج بلغ 9.3 نقطة، وتندرج برمجياً تحت فئة CWE-290 المتعلقة بضعف التحقق من مصادر الرسائل في ناقل الاتصال الداخلي للنظام. يمكن هذا الخلل المهاجم غير المصرح له عبر الشبكة من تزييف رسائل داخلية وتجاوز طبقات المصادقة، مما يتيح له تنفيذ أوامر عشوائية بصلاحيات المستخدم الخارق (Root) وتعديل ملفات التكوين السيادية للنظام دون الحاجة إلى امتلاك أي اسم مستخدم أو كلمة مرور مسجلة.
أكدت تحقيقات فريق استخبارات التهديدات التابع لشركة مانديانت (Google Threat Intelligence Group) أن الحملة تديرها جماعة تجسس مصنفة باسم Armory Castle، وهي ذات المجموعة المعروفة في الأوساط الدفاعية باسمي UNC5221 وWarp Panda. استهدفت المجموعة قطاعات الاتصالات والدفاع والخدمات المصرفية في أمريكا الشمالية وأوروبا والشرق الأوسط، محولة أجهزة بيوند ترست الحساسة إلى نقاط ارتكاز خفية للتسلل إلى عمق النطاقات الداخلية للشركات المستهدفة.
دليل تيكين للمصطلحات التقنية المتقدمة
عقب نيل صلاحيات الجذر، ثبّت المهاجمون أدوات اختراق شديدة السرية، شملت قذيفة الويب الخبيثة SAWFLY المصممة خصيصاً للاندماج في عمليات خوادم الويب الخاصة بنظام لينكس لتنفيذ حمولات مشفرة تُمرر عبر ترويسات HTTP مخصصة. وبالتوازي، زرع المخترقون أداة الأنفاق Bareclaw التي تنشئ اتصالات عكسية مشفرة ومتعددة المسارات مع خوادم القيادة والتحكم الخارجية، متخفية داخل حركة البيانات الطبيعية للشبكة المؤسسية لتجاوز أدوات الرصد المتقدمة.
استغل المهاجمون هذه القنوات السرية لنهب خزائن كلمات المرور وتذاكر كيربيروس (Kerberos) المخبأة داخل الأجهزة، والانتقال أفقياً نحو خوادم الدليل النشط (Active Directory) وقواعد البيانات الحيوية. ولأن أجهزة الوصول عن بعد تتمتع بطبيعتها بثقة مطلقة داخل الهيكل الأمني للشركات، فإن سقوط هذه البوابات يعادل تسليم مفاتيح المؤسسة بالكامل للجهات المعادية دون إطلاق أي إنذار تقليدي.
وتكشف التفاصيل المعمارية للثغرة CWE-290 أن الخلل يكمن في خادم وسيط الرسائل الداخلي للأجهزة. فعند معالجة حزم الاتصال عبر مقابس يونكس المحلية أو قنوات استدعاء الإجراءات عن بعد (RPC)، اكتفى النظام بفحص ترويسات العميل الظاهرية بدلاً من التحقق الصارم من الهوية التشفيرية للعمليات عبر سمات SO_PEERCRED في نواة النظام. ومكن هذا التراخي قراصنة Armory Castle من صياغة رسائل موجهة تحاكي الجلسات الإدارية الموثوقة، وتجاوز قيود الصلاحيات وتنفيذ أوامر النظام مباشرة بصلاحيات الروت.
كما أظهرت التحليلات الجنائية لشركة مانديانت اعتماد المهاجمين على تقنيات التخفي عبر الأدوات الأصلية للنظام (Living off the Land)، حيث قاموا بتعديل قواعد الجدران النارية الداخلية، وحقن برمجيات خبيثة مباشرة في ذاكرة خدمات بايثون العاملة، لتفادي ترك أي بصمات على وسائط التخزين. وتوجه الهيئة الوطنية للأمن السيبراني في دول الخليج فرق الاستجابة للطوارئ بضرورة فحص الاتصالات الصادرة عبر المنفذين 443 و8443، وتدقيق البصمات التشفيرية لكافة الملفات التنفيذية للتأكد من مطابقتها لنسخ بيوند ترست المعتمدة.
وعلى الرغم من قيام بيوند ترست بتحديث خوادمها السحابية تلقائياً خلال 24 ساعة، إلا أن الخوادم المحلية المستضافة لدى الشركات لا تزال تواجه خطراً داهماً. وأهابت الشركة بجميع مسؤولي الشبكات ترقية الإصدارات 26.2.3 وما قبلها إلى التحديث الآمن 26.2.4 فوراً، مع افتراض وقوع الاختراق والبدء في عمليات تدقيق جنائي واسعة تشمل مراجعة كافة الحسابات والمهام المجدولة وتغيير بيانات الاعتماد المخزنة في الخزائن الرقمية.
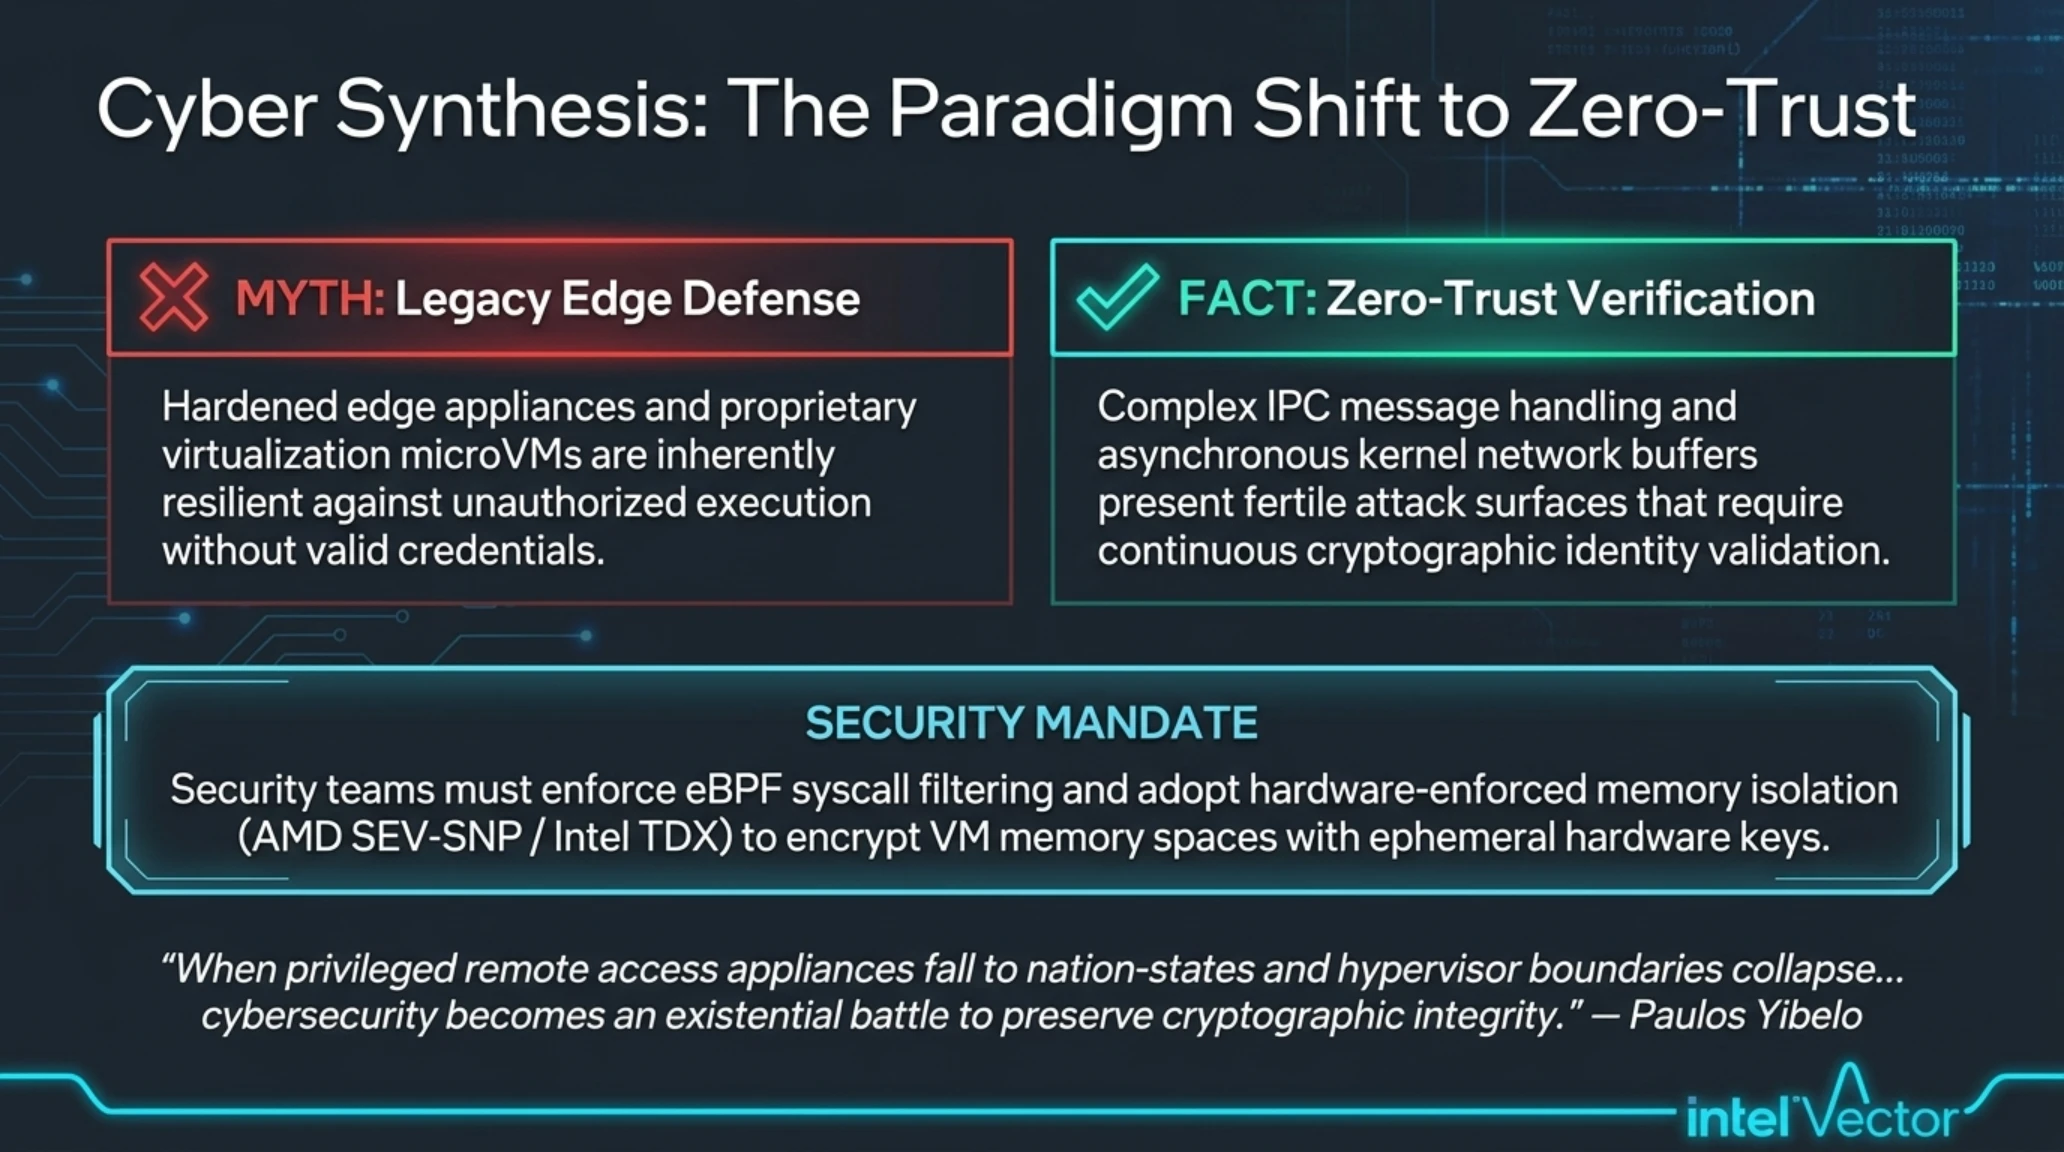
التدقيق الهندسي | الشائعات التقنية مقابل الحقائق الموثقة
الأجهزة الأمنية المتخصصة في إدارة الوصول وحاويات الهايبرفايزر محصنة ذاتياً ضد الاختراق دون امتلاك بيانات اعتماد صالحة مسبقاً.
ضعف التحقق من مصادر الاتصال الداخلي وتأخر تدقيق حزم النواة يخلقان مسارات اختراق تتطلب تطبيق مبادئ انعدام الثقة التام دون استثناء.
تؤكد هذه الحملة الخطيرة أن استراتيجيات الأمن السيبراني في الشرق الأوسط والخليج العربي يجب أن تتخلى عن فكرة الوثوق الأعمى بأجهزة الحافة، مع إلزامية عزل بوابات الإدارة المتميزة خلف شبكات خاصة افتراضية وتفعيل المصادقة متعددة العوامل لحماية المقدرات الرقمية الوطنية. كما تتطلب المرحلة الراهنة ربط سجلات البوابات الأمنية بمنصات التحليل الأمني المتقدمة (SIEM) المدعومة بنماذج كشف الشذوذ السلوكي لتحديد محاولات التحرك الجانبي فور انطلاقها وقبل الوصول إلى خوادم قواعد البيانات الحساسة.
تثبت تحقيقات مانديانت وبيوند ترست أن التصدي للهجمات المتقدمة يتطلب يقظة تشفيرية صارمة وسرعة في استئصال التهديدات الكامنة في البنية التحتية.
وبينما كانت المؤسسات التقنية تواجه هجمات القرصنة المتطورة، اشتعلت في قطاع ألعاب الفيديو العالمي ثورة جماهيرية كبرى رفضاً لتراجع معايير الجودة الفنية.
إن تمسك اللاعبين بالأصالة الفنية ورفضهم للحلول الآلية السطحية يعيد رسم معايير الإنتاج لدى كبرى شركات النشر العالمية.
ثورة الفن الإنساني في وجه الآلة؛ سيجا وكرييتف أسمبلي تضطران لسحب ريماستر شوغون 2 من متجر ستيم
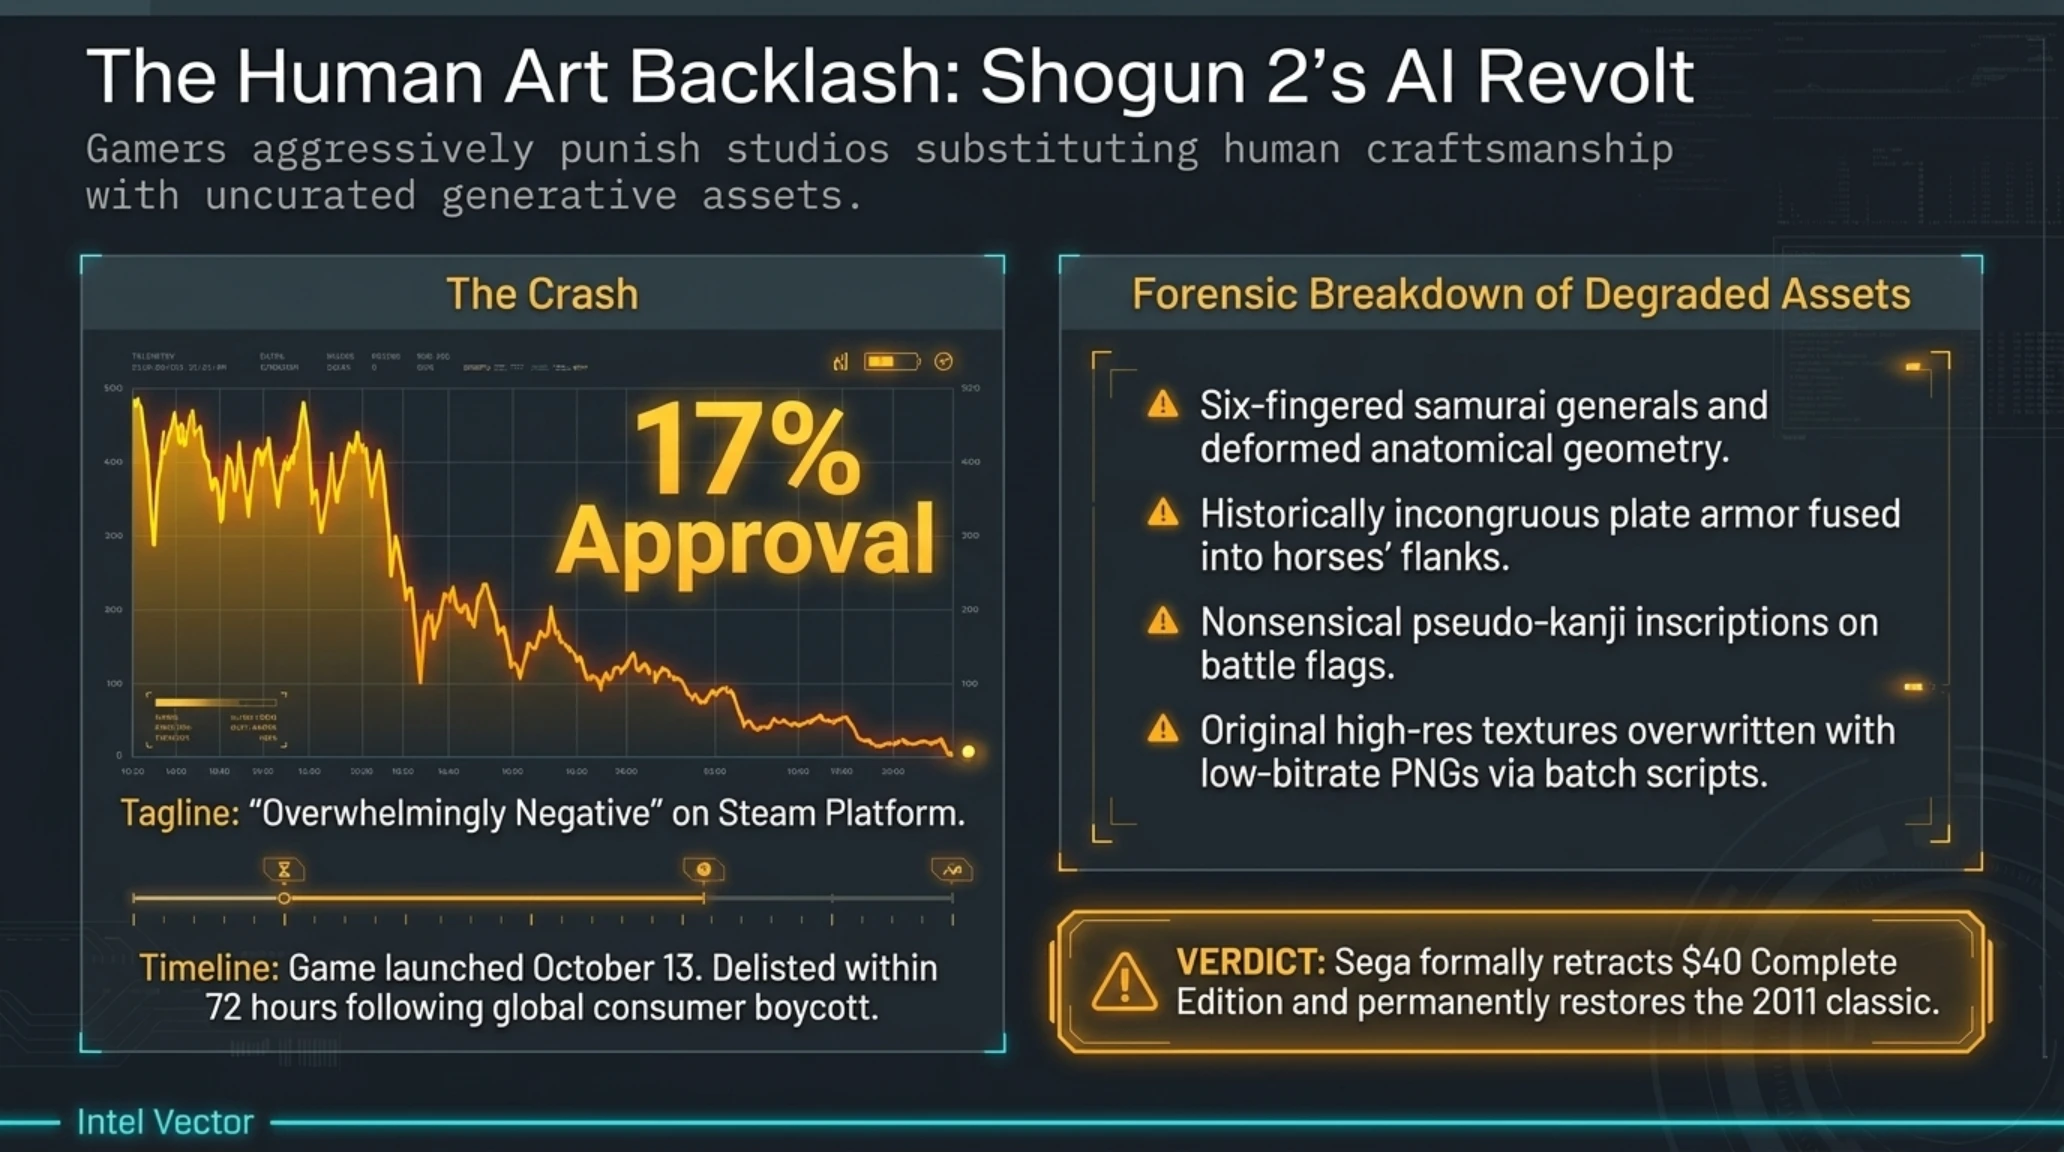
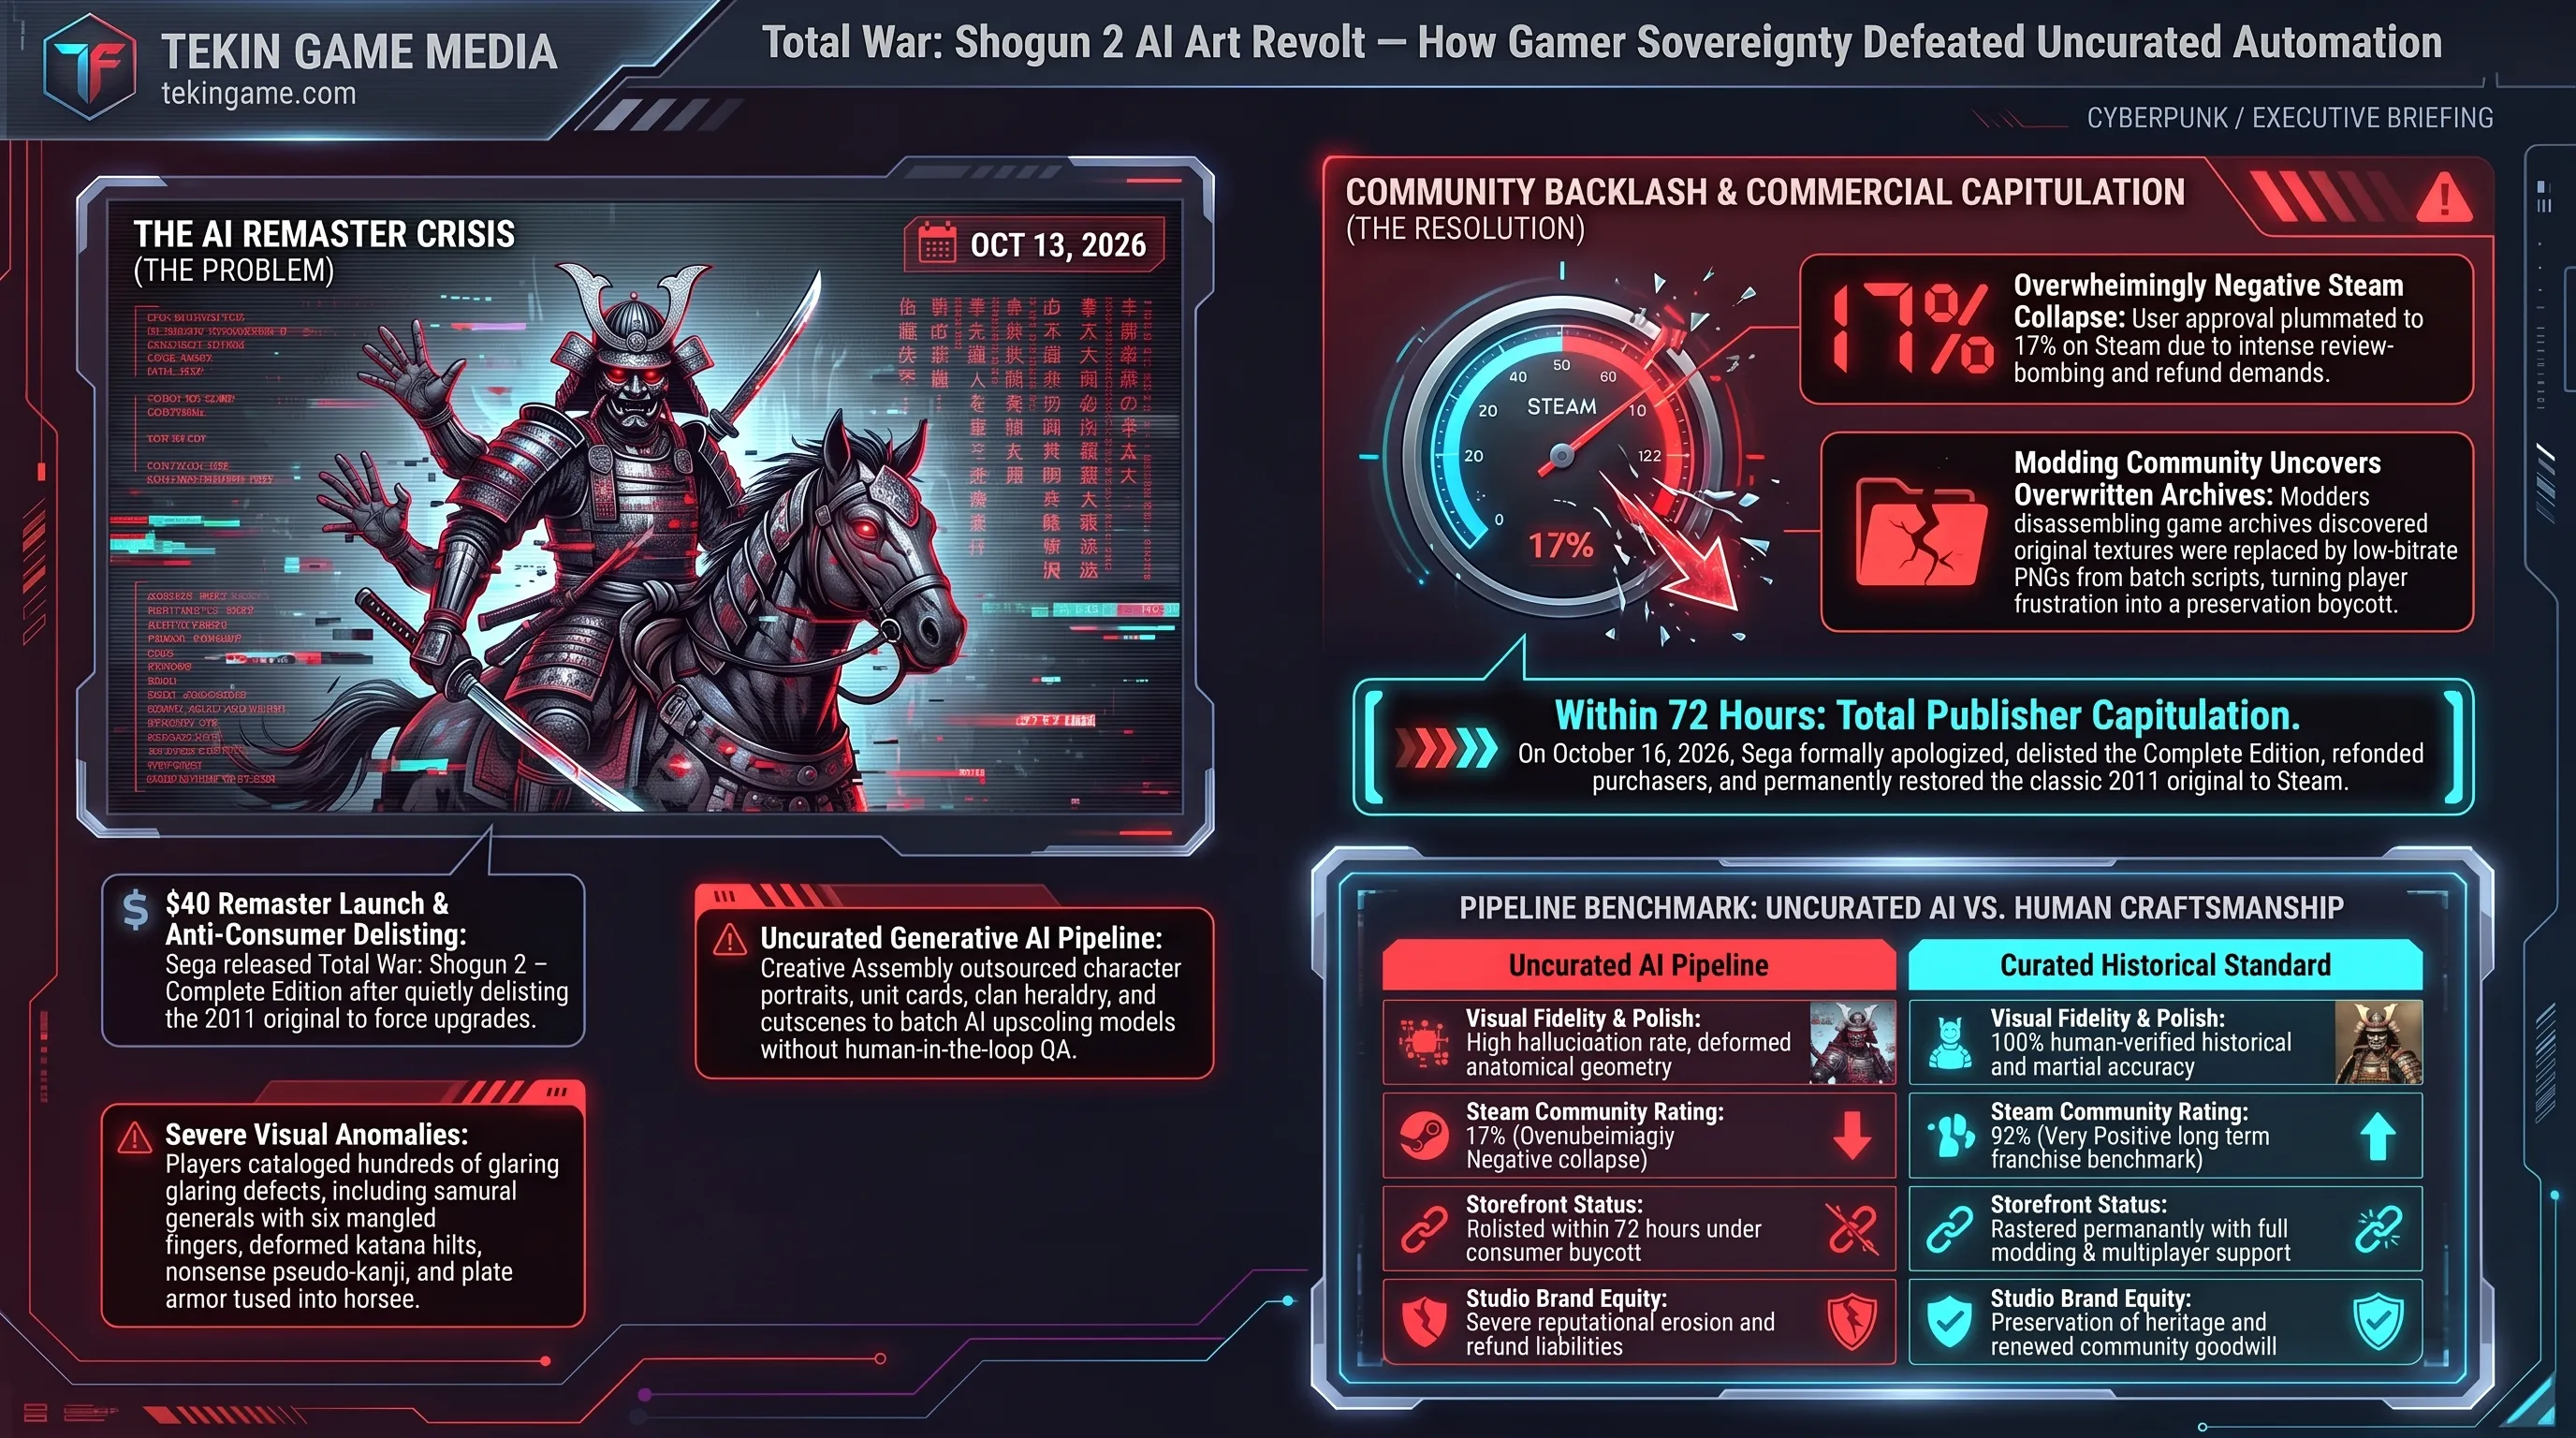
في واحدة من أسرع وأبرز حالات التراجع في تاريخ نشر الألعاب العالمية، أعلنت شركة سيجا (Sega) واستوديو التطوير التابع لها كرييتف أسمبلي (Creative Assembly) في 16 أكتوبر 2026 عن السحب الفوري والشامل للعبة Total War: Shogun 2 – Complete Edition من واجهة متجر ستيم الرقمي. فالإصدار الذي طُرح قبل ثلاثة أيام فقط بسعر 40 دولاراً كنسخة احتفالية محسنة، واجه موجة غضب عارمة هوت بتقييماته إلى 17% فقط ضمن تصنيف 'سلبي للغاية' (Overwhelmingly Negative) على منصة فالف.
اندلعت الأزمة عندما اكتشف مجتمع اللاعبين أن الاستوديو لجأ إلى أدوات الذكاء الاصطناعي التوليدي لرفع دقة بطاقات الشخصيات واللوحات الفنية للوحدات القتالية والمشاهد السينمائية دون مراجعة بشرية دقيقة. ووثق اللاعبون مئات التشوهات البصرية الفادحة، من بينها قادة ساموراي بستة أصابع مشوهة، وسيوف كاتانا ملتوية المقابض، وأعلام عشائرية تحمل حروفا يابانية مزيفة لا معنى لها، ودروعا حديدية مندمجة بطريقة هزلية في أجساد الخيول. واعتبر جمهور السلسلة العريق هذا الإجراء استخفافاً غير مقبول بتاريخ لعبة استراتيجية أيقونية أسست لمعايير الدقة التاريخية.
وما فاقم حدة الاستياء هو قيام الناشر، قبيل إطلاق النسخة المحسنة، بحذف الإصدار الأصلي الصادر عام 2011 من متجر ستيم لإجبار اللاعبين على شراء النسخة المشوهة بالذكاء الاصطناعي. ومع تصاعد طلبات استرداد الأموال وحملات خفض التقييم المنسقة، اضطرت سيجا لإصدار اعتذار رسمي أقرت فيه بأن المنتج 'خالف التوقعات ولم يرقَ لمعايير الجودة المتبعة'، معلنة سحب النسخة تماماً، وإعادة الأموال للمتضررين، وإعادة النسخة الكلاسيكية الأصلية لعام 2011 إلى المتجر بسعرها السابق.
وامتدت تداعيات الغضب إلى مجتمع تعديل الألعاب (Modding) الذي حافظ على بهاء اللعبة لأكثر من عقد ونصف. فعندما فكك المطورون المستقلون حزم التحديث، اكتشفوا استبدال الرسوم الأصلية عالية الدقة بملفات مضغوطة تم توليدها عبر نصوص برمجية آلية دون أي لمسة إبداعية إنسانية. وتحول هذا الحادث إلى موقف فكري حازم يفرض على الشركات العالمية احترام التراث الفني للألعاب بدلاً من البحث عن أرباح سريعة عبر الأتمتة الرخيصة.
ويشير خبراء الاقتصاد الرقمي إلى أن أزمة ريماستر شوغون 2 كشفت النقاب عن مخاطر السياسات الاحتكارية في المتاجر الرقمية. فمحاولة الناشرين حرمان اللاعبين من شراء الإصدارات الكلاسيكية الثابتة لإجبارهم على تبني منتجات تجريبية يهدد الأرشيف الثقافي لصناعة الألعاب. وقد دفع هذا الحادث منظمات حماية المستهلك في أوروبا إلى المطالبة بتشريعات تلزم المتاجر الرقمية بالحفاظ على الإصدارات الأصلية للألعاب ومنع استبدالها الإجباري بنسخ معدلة دون موافقة صريحة من المشترين.
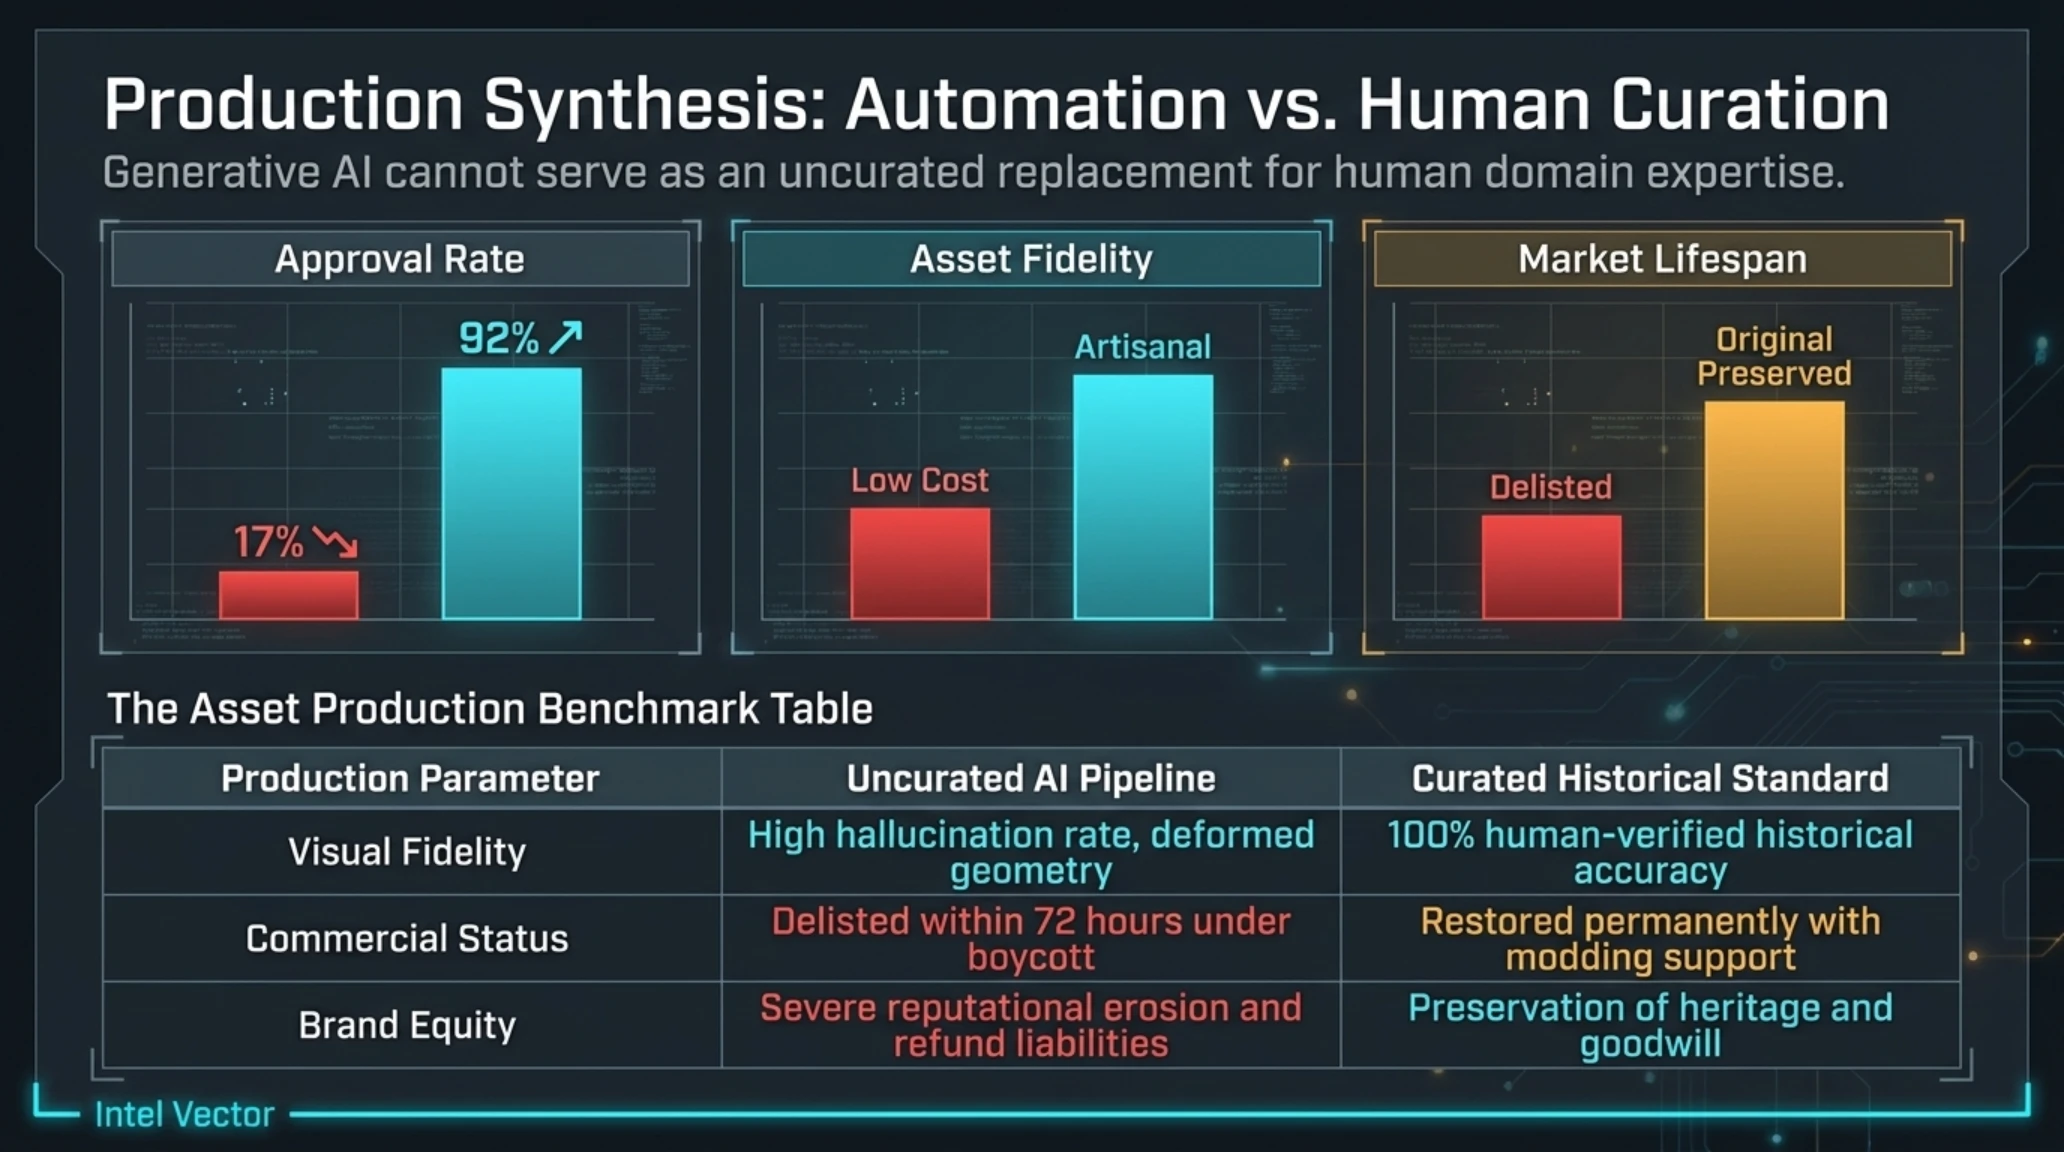
لوحة المقارنة المعيارية: خط الإنتاج التقليدي مقابل المعايير الحديثة
| عنصر التقييم والإنتاج | خط التوليد الآلي غير المدقق | المعيار الاحترافي البشري الموثق |
|---|---|---|
| الدقة البصرية والتاريخية | تشوهات تشريحية وخلل هندسي في الرسوم | توثيق تاريخي دقيق بنسبة 100% وإشراف يدوي |
| تقييم اللاعبين على ستيم | 17% (انهيار حاد بتصنيف سلبي للغاية) | 92% (تقييم إيجابي جداً ممتد عبر 15 عاماً) |
| الوضع التجاري للمنتج | حذف كامل وسحب من البيع خلال 72 ساعة | استمرار البيع مع دعم كامل للأطوار والمعدلين |
| أثر العلامة التجارية للاستوديو | أزمة ثقة وخسائر مالية واسترداد مبيعات | تعزيز ولاء الجمهور وحماية مكانة السلسلة |
تثبت هذه الواقعة أن الاستثمار في الكفاءات البشرية الإبداعية يظل الركيزة الأساسية لنجاح المشاريع الترفيهية، وهو ما تجسد بوضوح في استراتيجية استوديو سي دي بروجكت رد البولندي.
وبينما واجهت سيجا عواقب الحلول المتسرعة، اختار صانعو سلسلة ويتشر مساراً طموحاً بالاستثمار في بناء عالم روائي أصيل بالكامل.
يعكس هذا التباين الحاسم بين التوليد الآلي السريع والبناء الإبداعي طويل المدى الملامح المستقبلية لصناعة الألعاب الإلكترونية العالمية.
ما بعد ويتشر وسايبربانك؛ سي دي بروجكت رد تبدأ النمذجة الأولية لمشروع هادار بمحرك آنريل إنجن 5
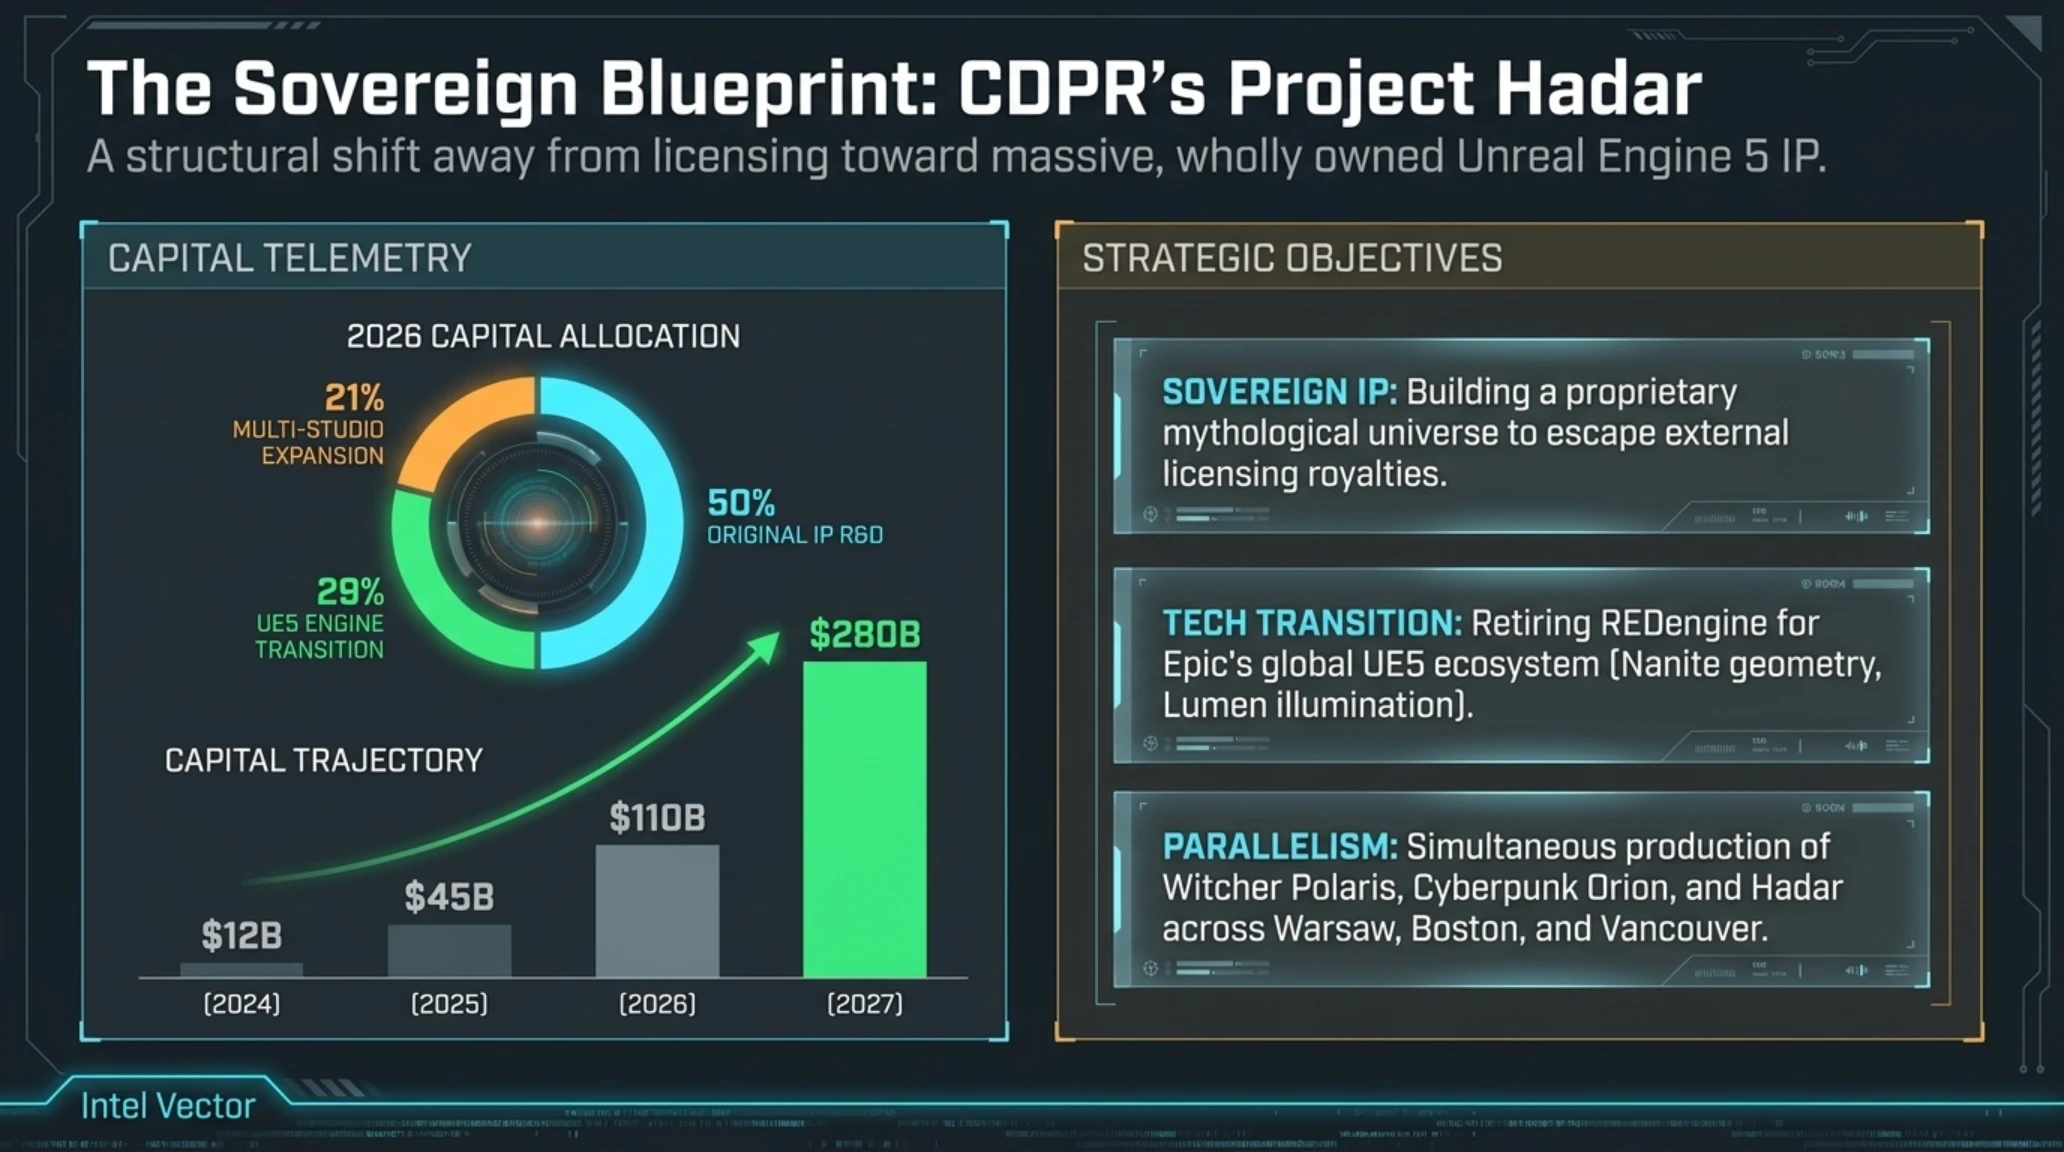
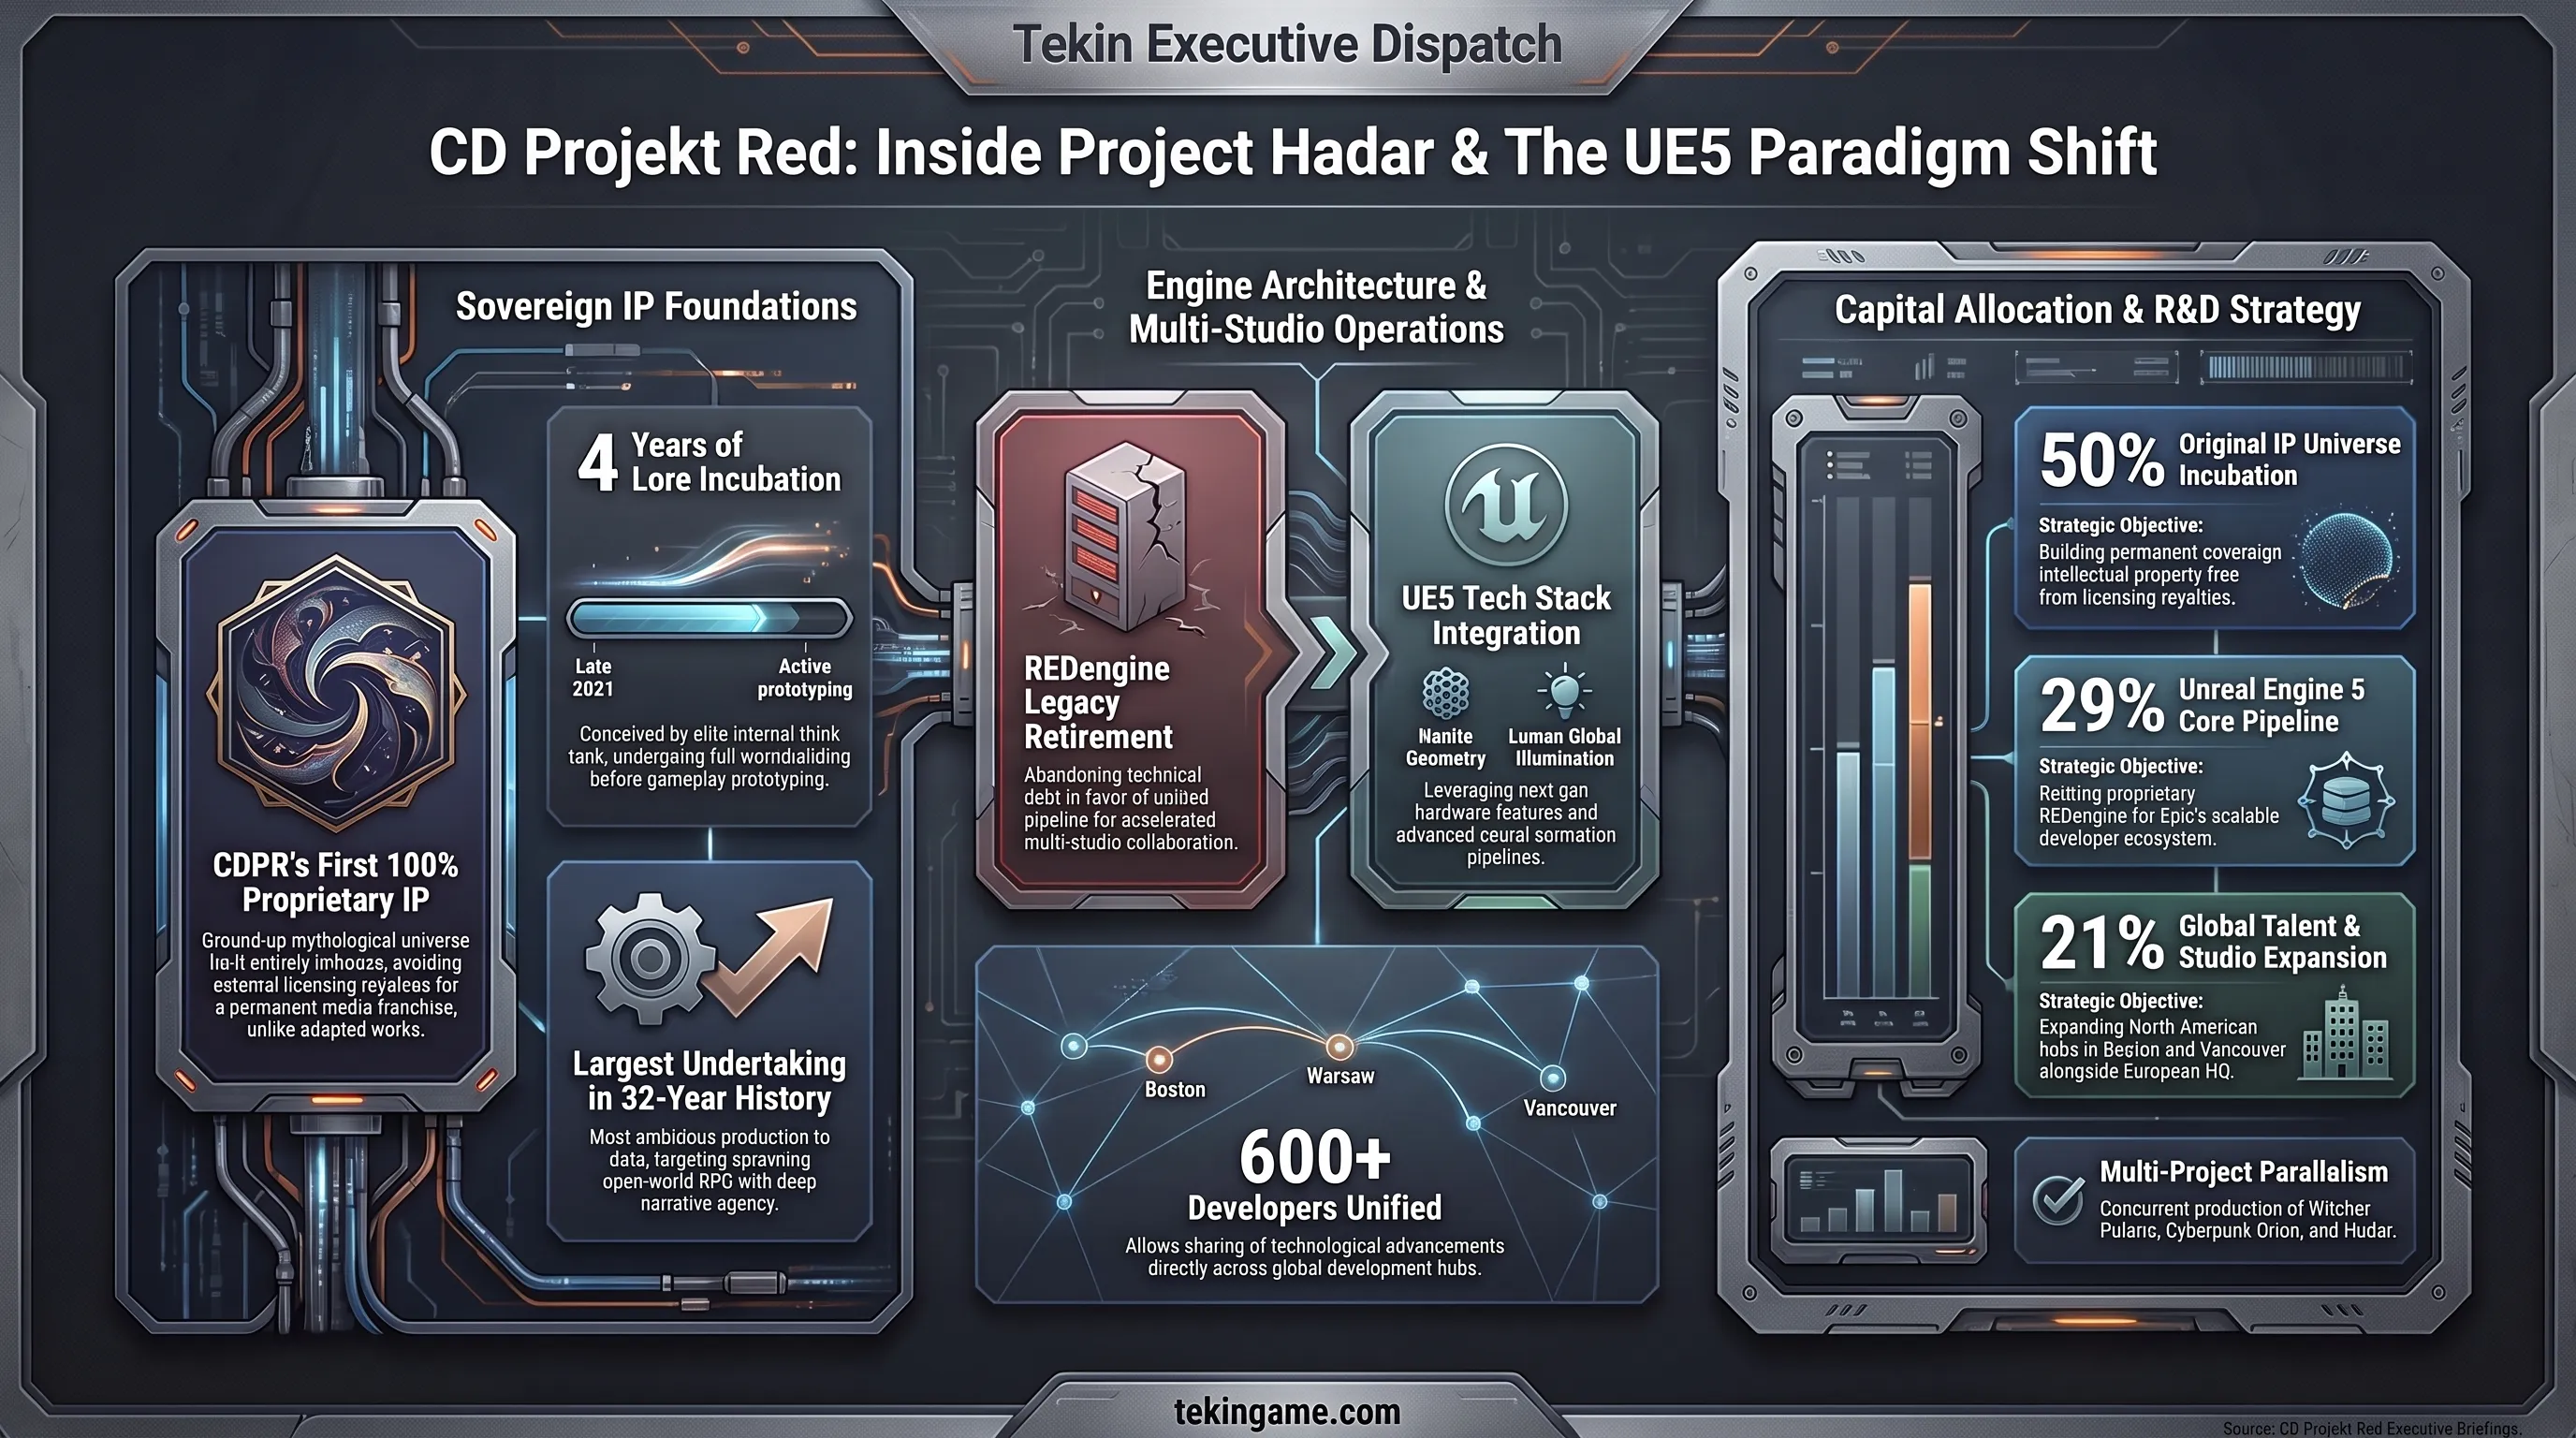
وفي اتجاه مغاير تماماً للحلول السريعة، أعلن استوديو سي دي بروجكت رد (CD Projekt Red) رسمياً عن مستجدات مشروعه السري بالغ الأهمية Project Hadar. فخلال اجتماع استراتيجي لإدارة الاستوديو في وارسو يوم 16 أكتوبر 2026، كشف المدير التنفيذي المشترك ميخاو نوفاكوفسكي (Michał Nowakowski) أن مشروع هادار يعد 'أضخم وأكثر المشاريع طموحاً في تاريخ الاستوديو الممتد لأكثر من 32 عاماً'، مؤكداً دخوله مرحلة النمذجة الأولية لآليات اللعب باستخدام محرك آنريل إنجن 5 (Unreal Engine 5).
وعلى النقيض من عالم ويتشر المقتبس من روايات أندريه سابكوفسكي، وعالم سايبربانك المأخوذ من ألعاب مايك بوندسميث الورقية، يمثل مشروع هادار أول ملكية فكرية أصلية بالكامل ومملوكة حصرياً للاستوديو. وقد انطلقت أعمال بناء العالم عام 2021 عبر فريق نخبوي عكف لأربع سنوات كاملة على صياغة الأساطير والهياكل الثقافية والفلسفية لهذا العالم الجديد من الصفر المطلق دون الاستناد إلى أي مادة أدبية مسبقة. ويشمل هذا المجهود ابتكار لغات فريدة وديانات متكاملة وأنظمة سياسية وتاريخية تمتد لآلاف السنين داخل اللعبة لمنح اللاعبين شعوراً غير مسبوق بالانغماس والواقعية الدرامية.
وأوضح نوفاكوفسكي أن الفريق التقني شرع بالفعل في اختبار آليات القتال والحركة ونماذج التفاعل في بيئات الاختبار باستخدام قدرات محرك Unreal Engine 5، مع التركيز على تقنيات نانايت (Nanite) لهندسة التضاريس، وإضاءة لومن (Lumen) الحركية، وأنظمة الرسوم العصبية المتقدمة. ويهدف الاستوديو إلى تقديم تجربة تقمص أدوار في عالم مفتوح شاسع يتميز بعمق سردي وتأثير عاطفي يرقى إلى المستوى الأسطوري للعبة The Witcher 3: Wild Hunt أو يتجاوزه على منصات الجيل القادم.
لوحة المؤشرات الدائرية: تخصيص رأس المال ومسار السوق
| محور الاستثمار والإنتاج | نسبة التخصيص | الهدف الاستراتيجي والمستهدفات |
|---|---|---|
| تطوير الملكية الفكرية الأصلية | 50 بالمئة | بناء عالم خيالي سيادي مستقل بالكامل دون قيود ترخيص خارجي |
| التحول لمحرك آنريل إنجن 5 | 29 بالمئة | استبدال محرك REDengine بمنظومة تطوير موحدة وسريعة التوسع |
| التوسع العالمي وتوزيع الفرق | 21 بالمئة | دعم استوديوهات بوسطن وفانكوفر بالتوازي مع المقر الرئيسي بوارسو |
| الإنتاج المتوازي للمشاريع الكبرى | أولوية قصوى | تطوير ويتشر بولاريس وسايبربانك أوريون ومشروع هادار معاً |
ومن شأن امتلاك الملكية الفكرية بنسبة 100% أن يمنح الاستوديو حصانة مطلقة من نزاعات حقوق النشر، ويمهد لبناء منظومة ترفيهية شاملة تشمل المسلسلات والروايات والمنتجات التجارية المشتقة، مما يرسخ استقلال الشركة المالي والإبداعي على المدى الطويل.
ومن الناحية التقنية، يمثل تخلي سي دي بروجكت رد عن محركها القديم REDengine والتحول الشامل نحو محرك Unreal Engine 5 نقطة تحول كبرى في كفاءة الإنتاج الموزع. فبعد الصعوبات التقنية التي واجهت إطلاق سايبربانك 2077، يتيح توحيد بيئة التطوير لأكثر من 600 مطور عبر استوديوهات وارسو وبوسطن وفانكوفر تبادل الأدوات المتقدمة في توليد البيئات الإجرائية ومحاكاة الحشود الذكية والفيزياء الواقعية دون الحاجة لإهدار الموارد في صيانة محرك داخلي معقد، مما يسرع الجدول الزمني لإنتاج مشروع هادار بصورة قياسية.
هذا النضج الإداري تجلى أيضاً في أروقة استوديو جاغيكس البريطاني، حيث سارعت الإدارة للاستماع لصوت مجتمع اللاعبين ووأد قراراتها الخاطئة في مهدها.
إن شجاعة التراجع السريع عند ثبوت الخطأ تمثل المعيار الذهبي لإدارة المجتمعات الرقمية في العصر الحديث.
سيادة اللاعبين تفرض إرادتها؛ جاغيكس تلغي مشروع رون سكيب ريجنايتد خلال 14 يوماً لتفادي تشتت المجتمع
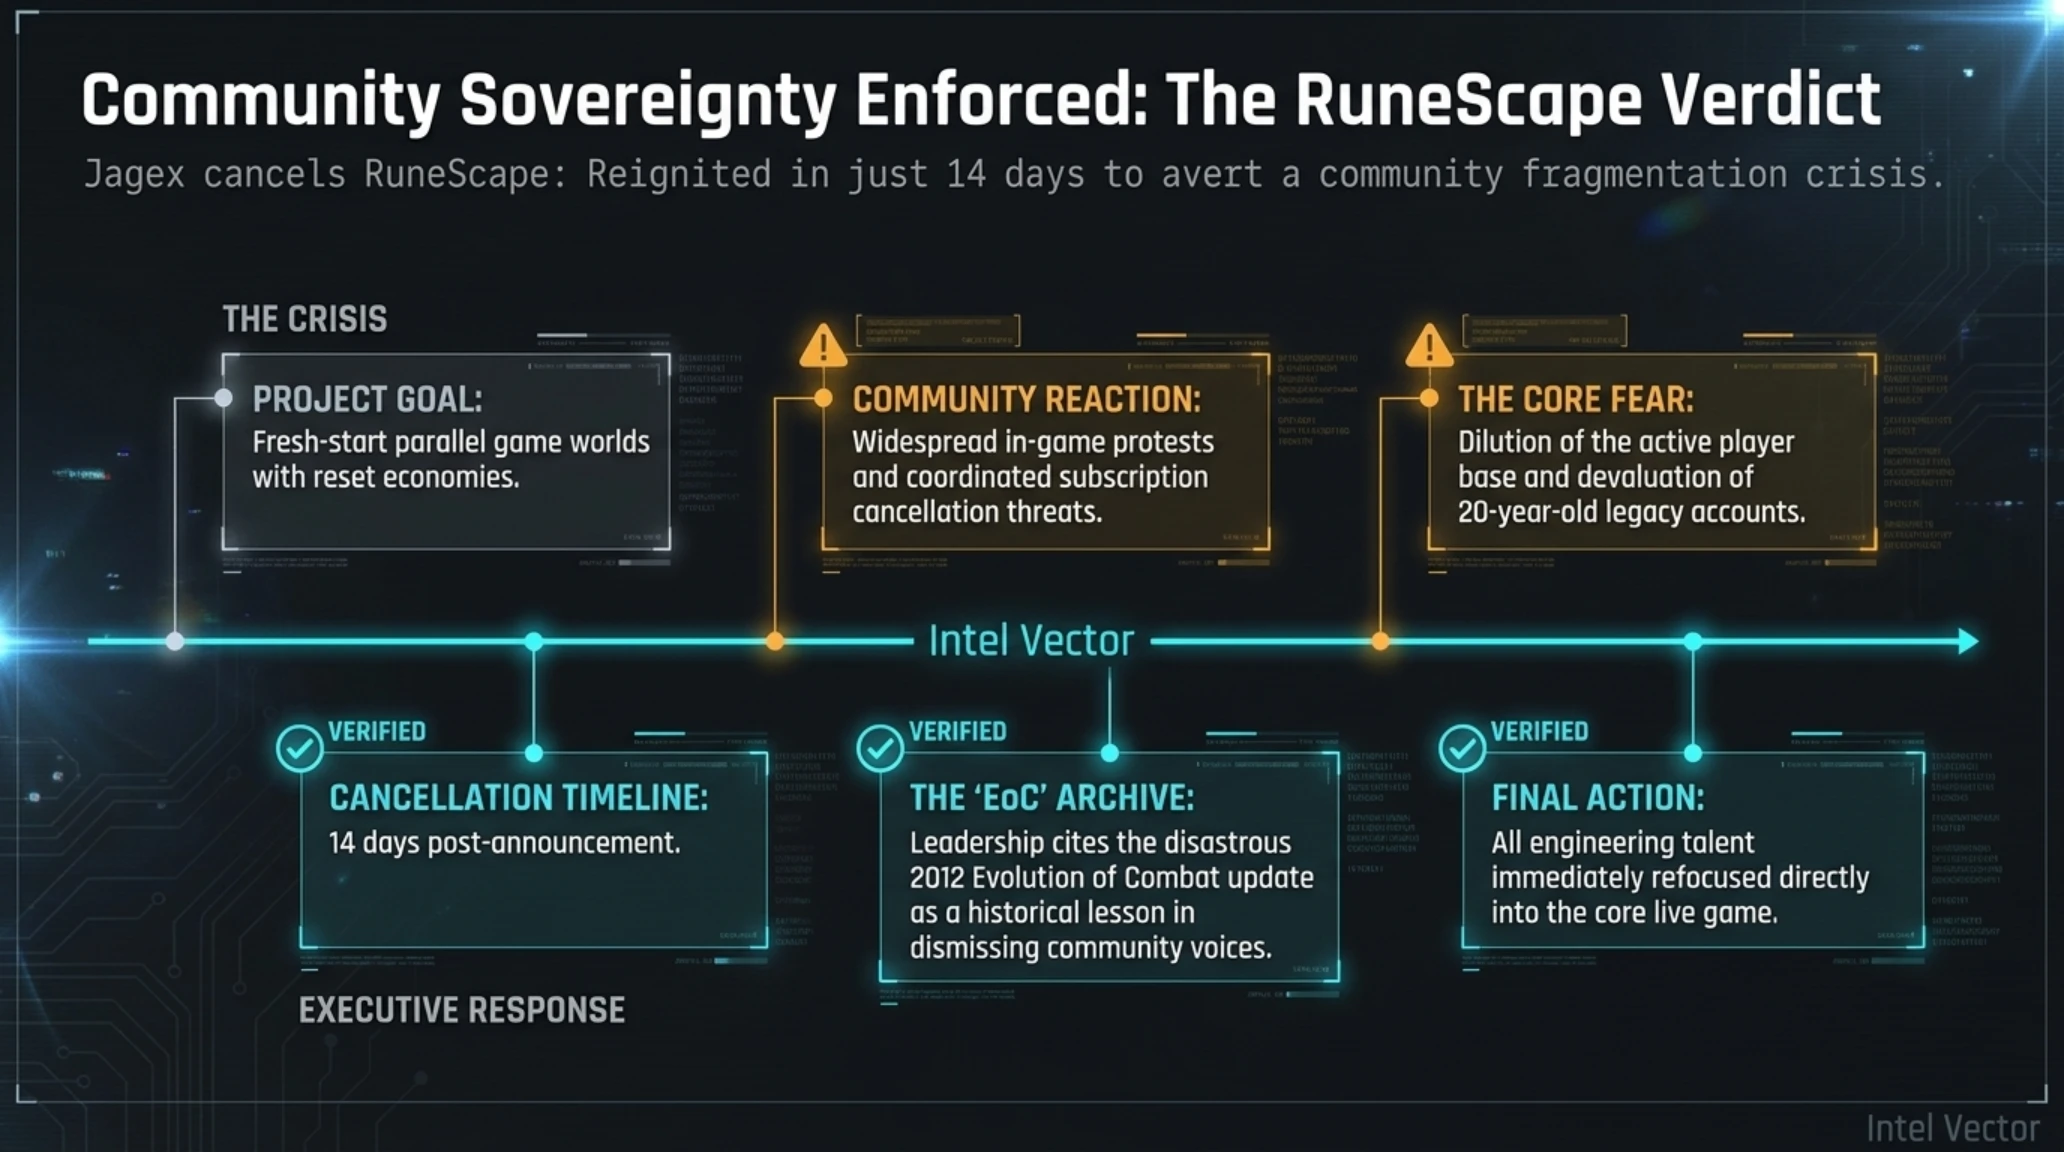
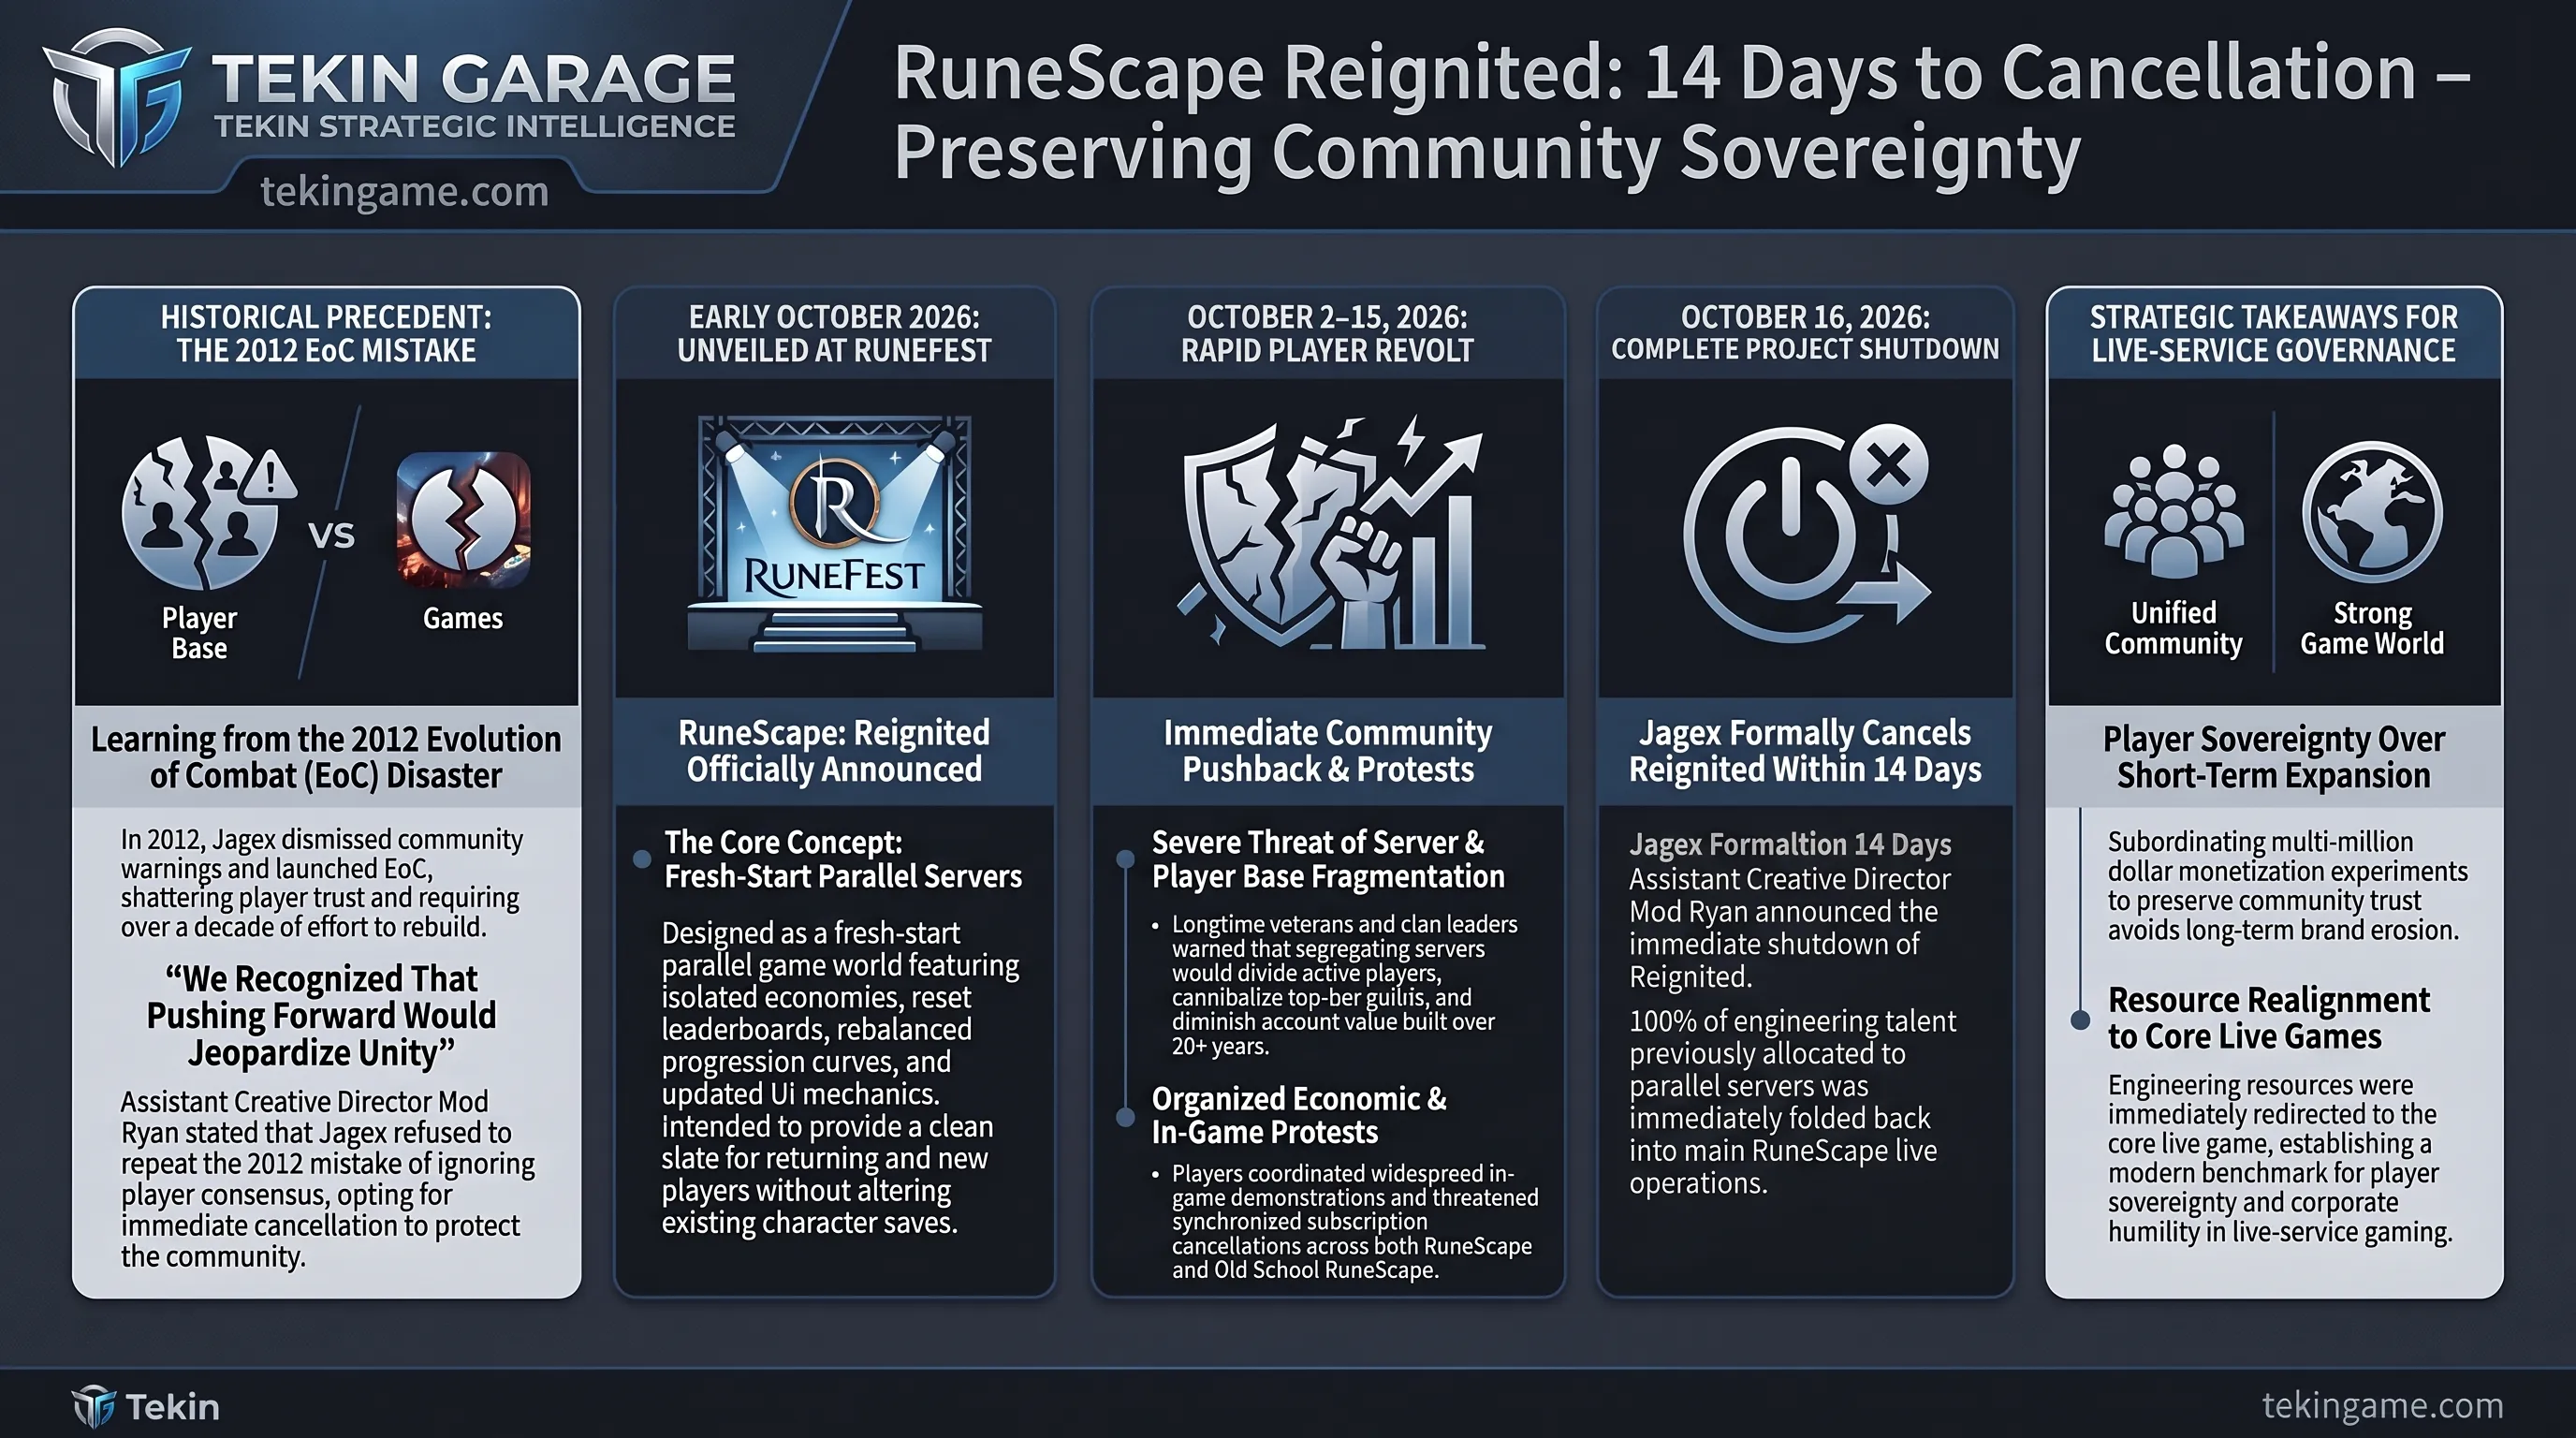
وفي انتصار استثنائي آخر لسيادة مجتمع اللاعبين، أعلن استوديو جاغيكس (Jagex) البريطاني في 16 أكتوبر 2026 الإلغاء التام لمشروع RuneScape: Reignited. وكان المشروع قد كُشف عنه قبل أسبوعين فقط خلال احتفالية RuneFest كخوادم انطلاق متوازية وجديدة كلياً تتميز باقتصادات مستقلة وقوائم متصدرين منعزلة ومسارات تقدم متسارعة.
لكن الإعلان فجر عاصفة من الرفض القاطع من قدامى اللاعبين وقادة التحالفات، الذين رأوا في تجزئة خوادم اللعبة تهديداً لتماسك المجتمع وتقليلاً من شأن الإنجازات التي حققوها على مدار عقدين كاملين. ونظم اللاعبون احتجاجات واسعة داخل اللعبة وهددوا بحملات إلغاء اشتراكات جماعية.
وتفادياً لتكرار أخطاء الماضي، ظهر مساعد المخرج الإبداعي مود رايان (Mod Ryan) في مقطع مرئي شجاع معلناً: 'في المرة السابقة التي تجاهلنا فيها تحذيرات مجتمعنا عام 2012 أثناء إطلاق تحديث Evolution of Combat، تسببنا في كارثة استغرق علاجها أكثر من عشر سنوات. وبمجرد أن أدركنا إجماع اللاعبين على رفض ريجنايتد، قررنا وأد المشروع فوراً وتركيز كامل طاقتنا الهندسية على دعم اللعبة الرئيسية'.
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
المسار الزمني للأحداث | التسلسل الزمني للتحولات التقنية
| التاريخ والمحطة | الحدث التقني والأمني البارز | الأثر الاستراتيجي والمعماري |
|---|---|---|
| أواخر أغسطس 2026 | استغلال ثغرة بيوند ترست الصفرية | قراصنة يزرعون برمجيات SAWFLY وBareclaw لسرقة الاعتمادات. |
| 13 أكتوبر 2026 | طرح ريماستر توتال وار شوغون 2 | تشوهات الذكاء الاصطناعي تفجر غضباً جماهيرياً بتقييم 17%. |
| 16 أكتوبر 2026 | كشف ثغرة PwnEscape بنواة لينكس | باولوس ييبلو يخترق خوادم فرسيل ويهرب من عزل الهايبرفايزر. |
| 16 أكتوبر 2026 | جاغيكس تلغي رون سكيب ريجنايتد | الاستوديو يسحب المشروع خلال أسبوعين احتراماً لوحدة اللاعبين. |
| 16 أكتوبر 2026 | حرمان أبدي لقائد فريق كاونتر سترايك | إدانة شبكة تواطؤ ومراهنات مشفرة بقيمة 4.5 مليون دولار. |
يعد هذا التراجع السريع درساً بليغاً في كيفية ترسيخ ولاء المجتمعات الرقمية عبر تقديم استدامة العلاقات الإنسانية على حساب الأرباح الآنية.
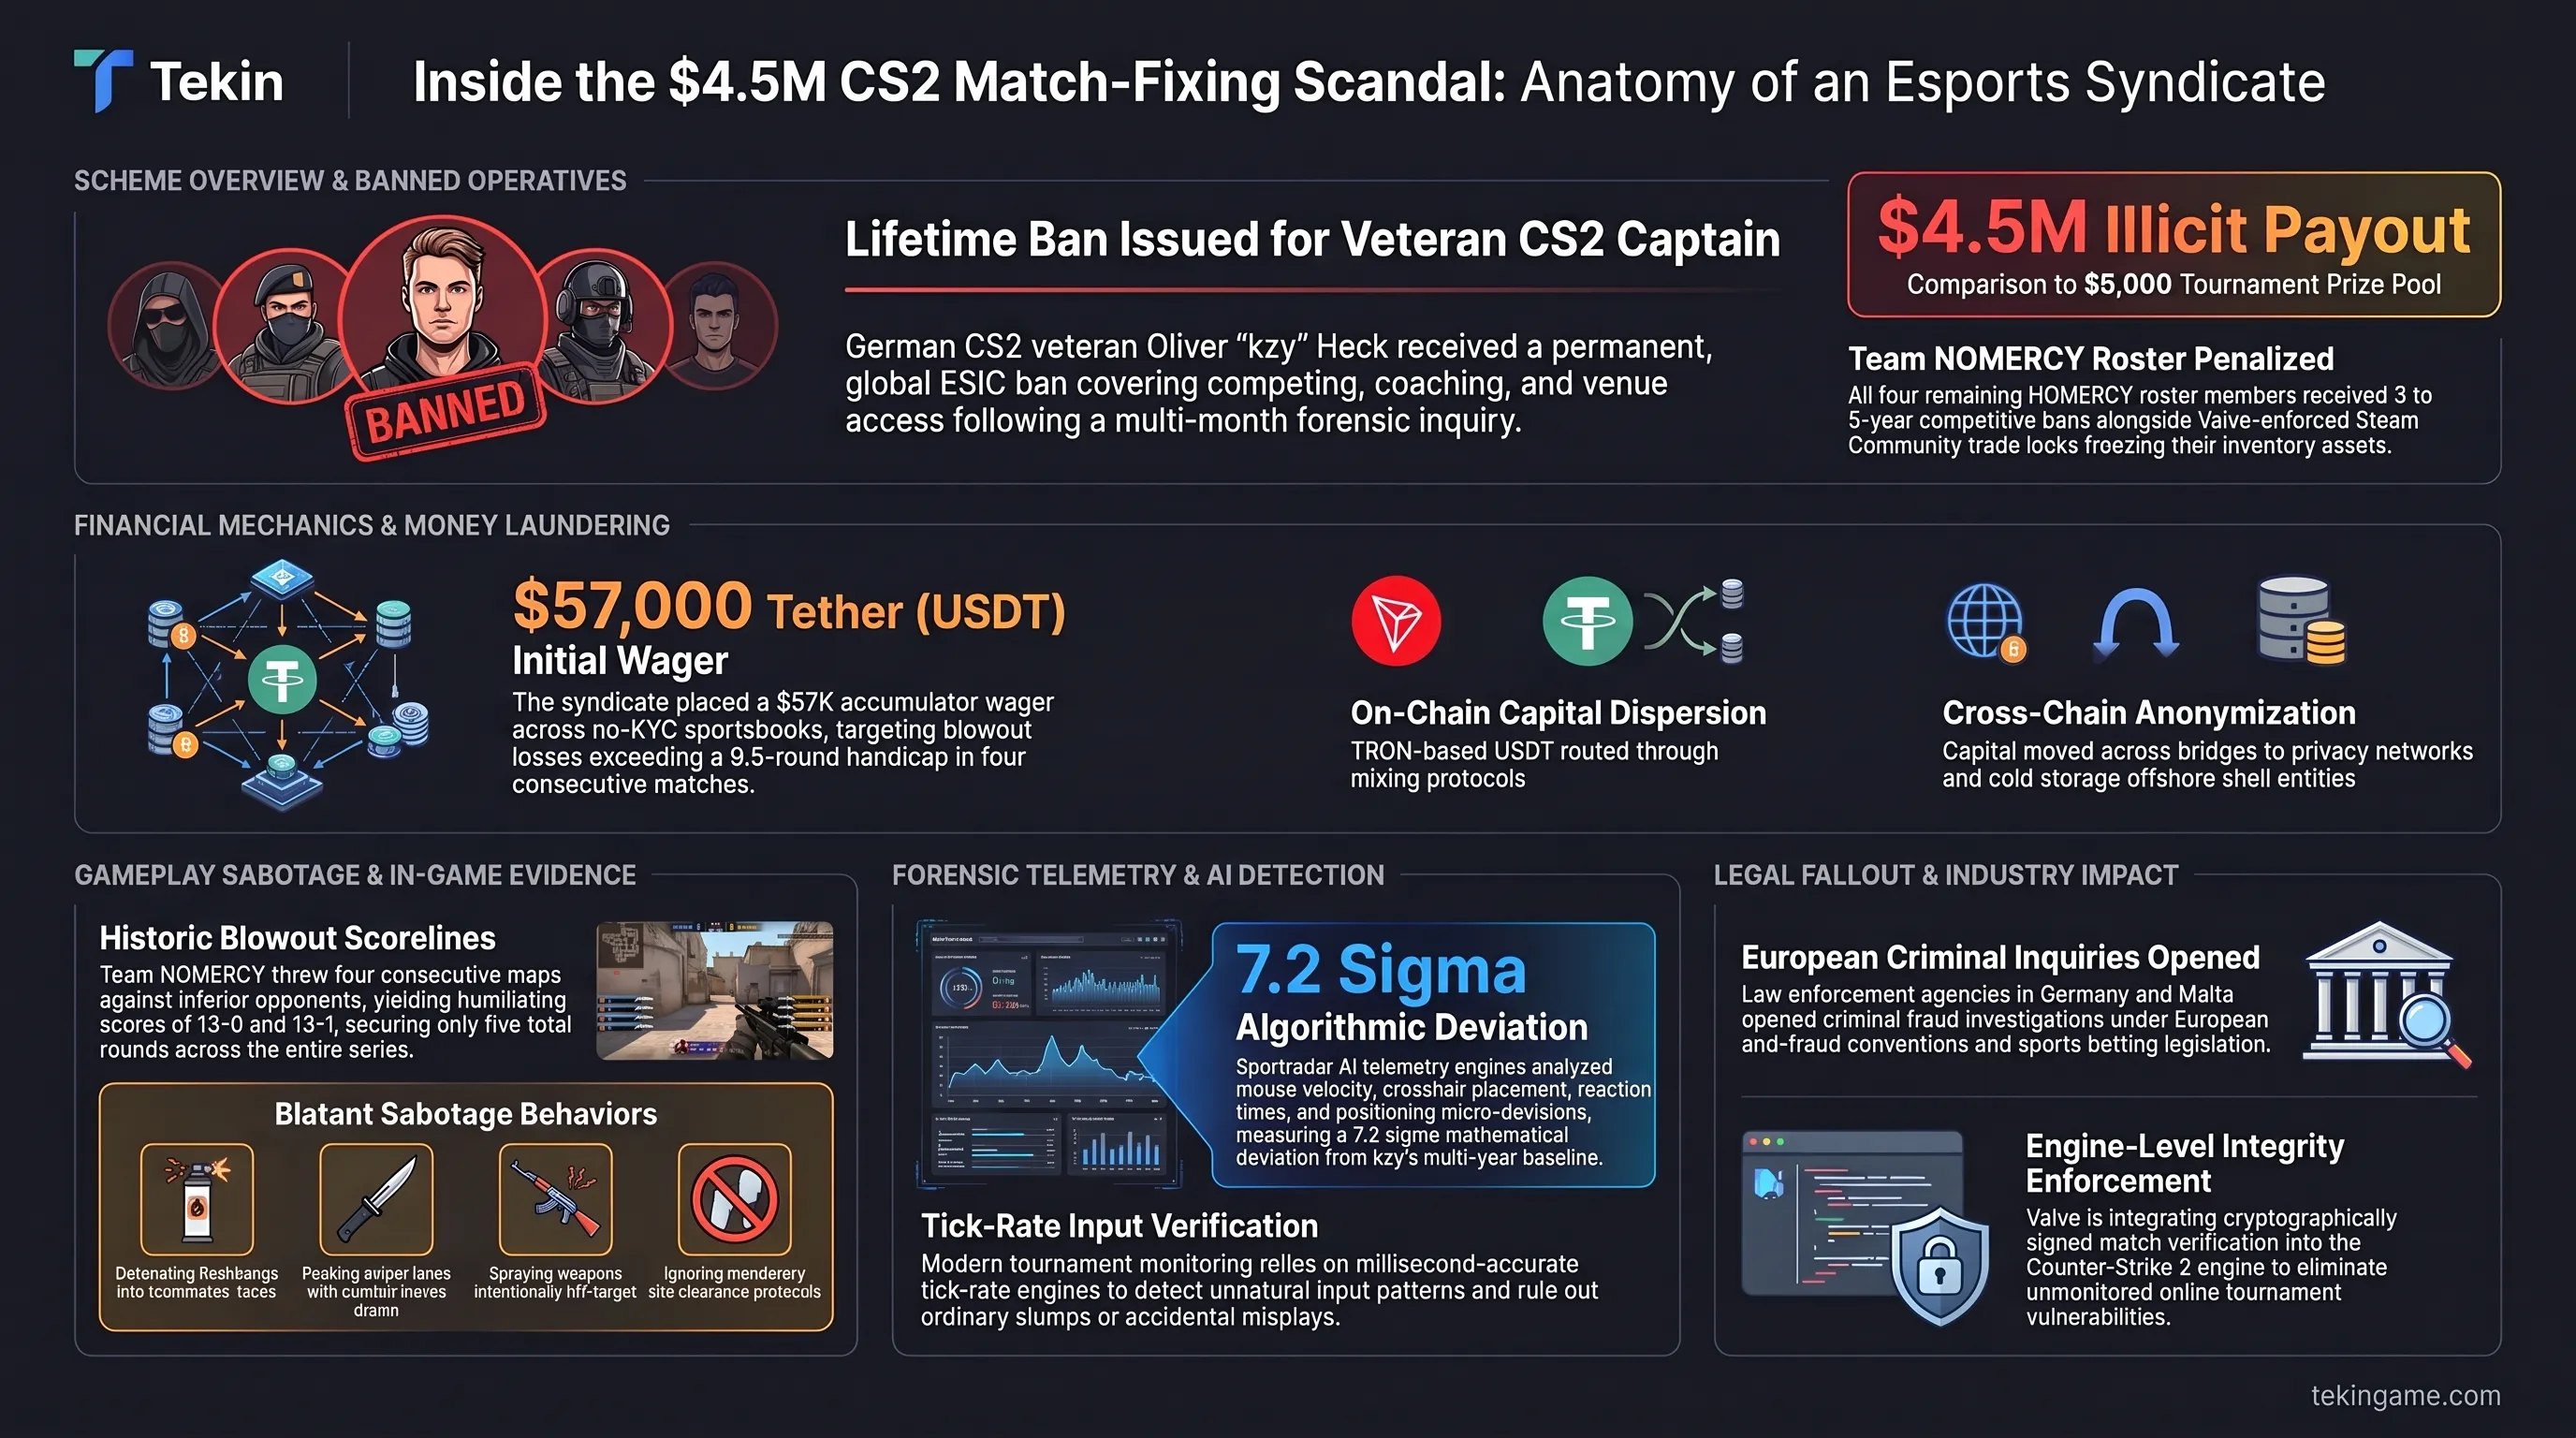
سقوط النزاهة في فخ المراهنات؛ حرمان أبدي لنجم كاونتر سترايك 2 بعد كشف تواطؤ بقيمة 4.5 مليون دولار
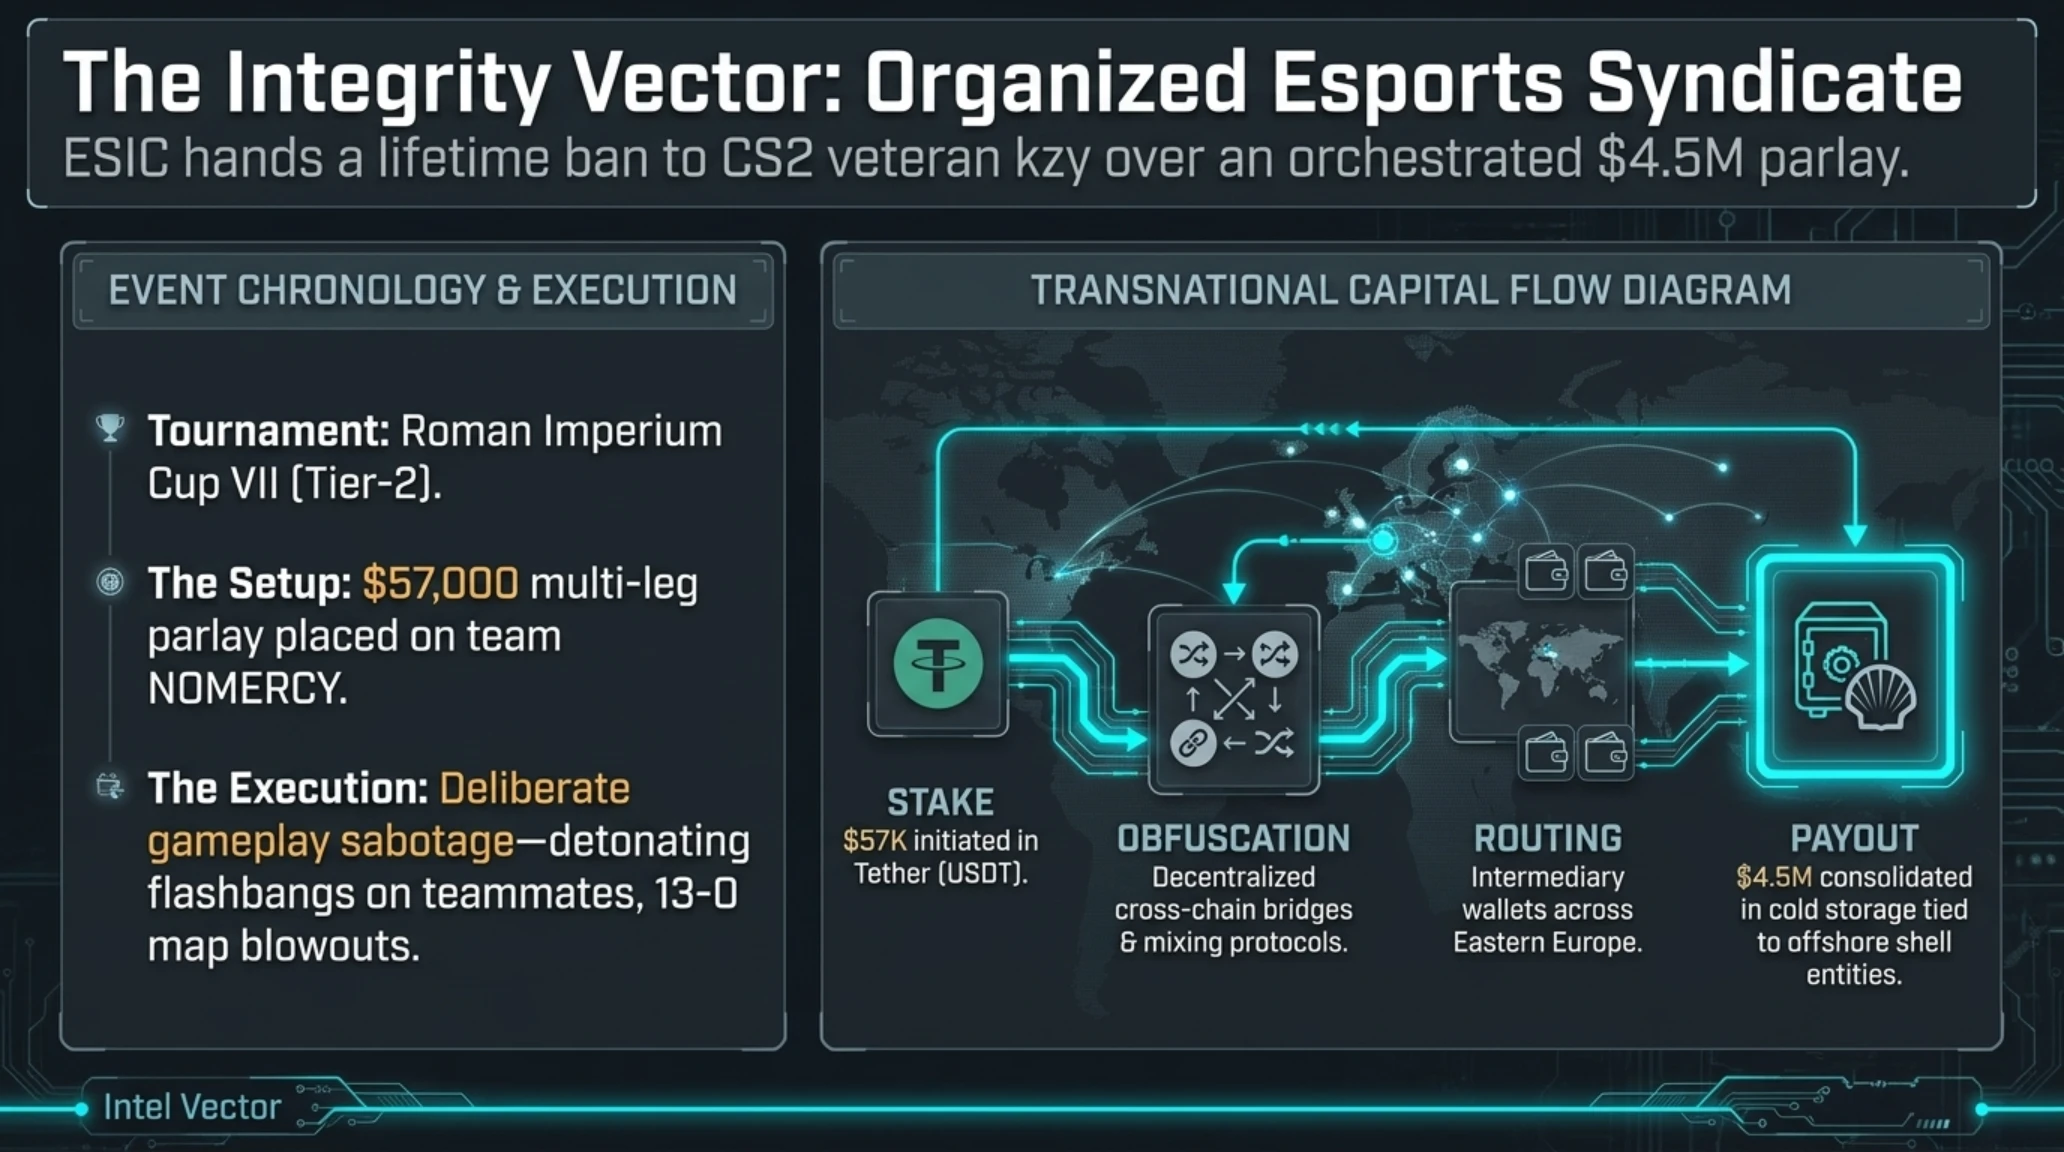
وفي واحدة من أكبر الفضائح الأخلاقية في تاريخ الرياضات الإلكترونية الحديثة، أصدرت هيئة النزاهة في الرياضات الإلكترونية (ESIC) في 16 أكتوبر 2026 قراراً تاريخياً وغير قابل للطعن، يقضي بالحرمان المؤبد للاعب الألماني المخضرم أوليفر هيك (Oliver Heck) الشهير باسم 'kzy'، ونجم فريق ماوز (MOUZ) السابق في لعبة Counter-Strike 2، من المشاركة في كافة البطولات الرسمية والفعاليات الدولية مدى الحياة.
جاء القرار في ختام تحقيقات موسعة حول أداء فريق NOMERCY في بطولة Roman Imperium Cup VII، حيث كشفت خوارزميات المراقبة التابعة لشريك النزاهة Sportradar وتحليلات منصات المراهنات المشفرة عن وجود رهان مركب ضخم بقيمة 57 ألف دولار يراهن على خسارة الفريق بفارق يتجاوز 9.5 جولة في أربع مباريات متتالية، بعوائد ربحية محتملة تفوق 4.5 مليون دولار.
وكشفت مراجعة تسجيلات المباريات (DEMO) عن أدلة دامغة على التواطؤ العمدي: خسر الفريق أربع خرائط كاملة بنتائج مخزية بلغت 13-0 و13-1 ولم يحقق سوى 5 جولات في السلسلة بأكملها أمام خصوم مغمورين. وأظهرت اللقطات تعمد اللاعبين إلقاء القنابل الضوئية في وجوه زملائهم، والركض بالسكاكين أمام قناصي الخصم، وإطلاق النار بعيداً عن الأهداف بصورة فاضحة، وتجاهل تمشيط الزوايا الدفاعية التقليدية لتحقيق شرط فارق الجولات المطلوب في الرهان.
ويرى خبراء التحليل الرياضي أن الفجوة المالية بين الجوائز المتواضعة لبطولات الدرجة الثانية وملايين المراهنات المشفرة غير المنظمة هي المحرك الرئيسي لهذا الفساد. ففي بطولة لا تتجاوز جائزة المركز الأول فيها 5 آلاف دولار، سال لعاب اللاعبين لحصد نصيب من غنيمة 4.5 مليون دولار. وأثبتت التحليلات الجنائية للبلوكشين تحويل مبلغ الرهان الأولي (57 ألف دولار) بعملة تيذر (USDT) عبر بروتوكولات الخلط اللامركزية وحسابات وسيطة في شرق أوروبا إلى مواقع مراهنات لا تطلب التحقق من الهوية.
وكشفت شركات تتبع الأصول الرقمية المتعاونة مع ESIC أن شبكة المراهنات اعتمدت على الجسور متعددة السلاسل (Cross-chain Bridges) للتنقل بين شبكات تيذر ومنصات الخصوصية، قبل تجميع الأرباح في محافظ باردة تابعة لشركات واجهة خارجية. ويوضح هذا المسار المعقد أن بطولات الألعاب الإلكترونية الصغرى لم تعد مجرد ساحات تنافسية للهواة، بل أضحت هدفاً مغرياً لعصابات غسيل الأموال العابرة للحدود التي تستغل تدني الرقابة لتحقيق أرباح غير مشروعة.
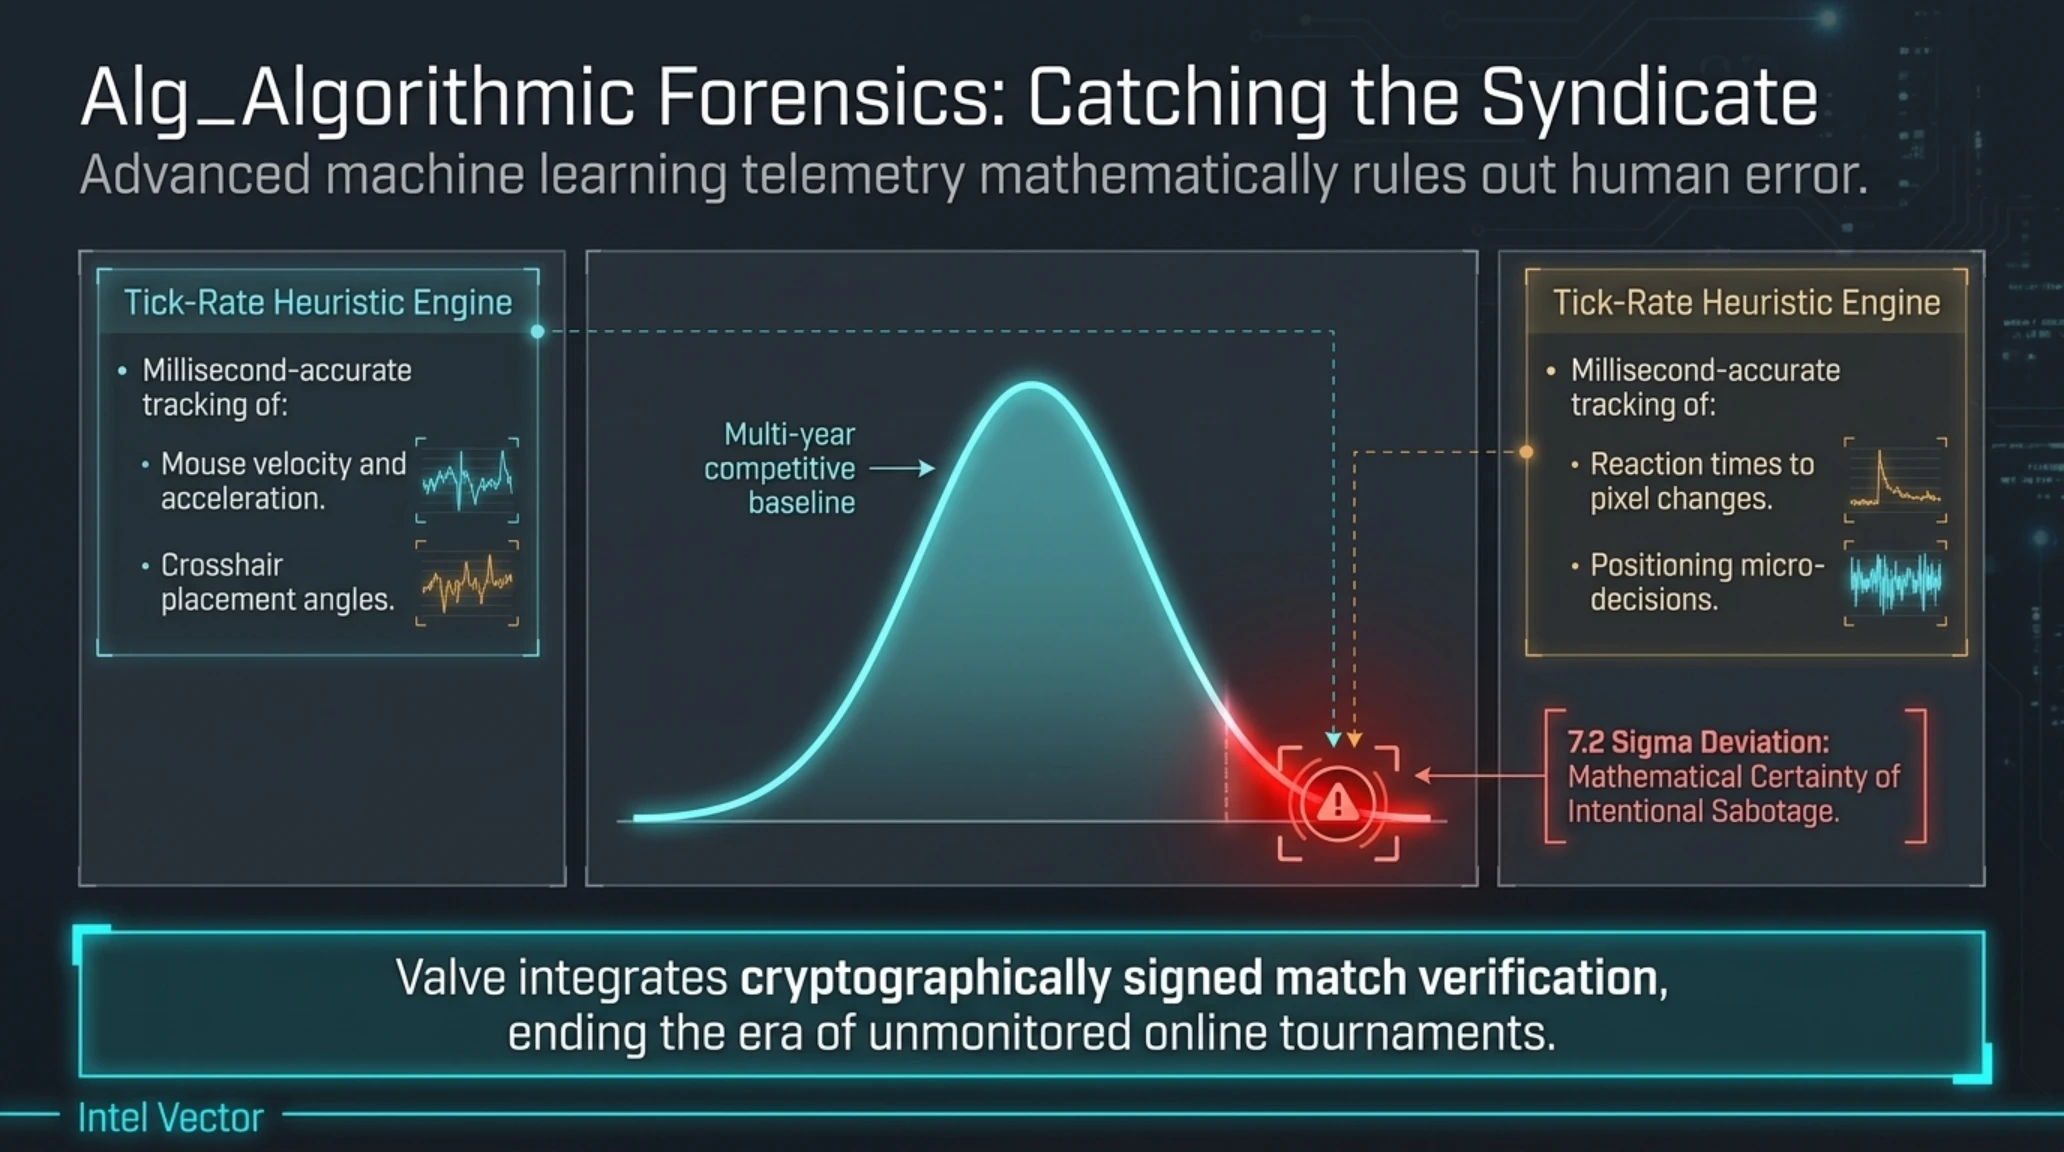
ومن منظور هندسة مكافحة الاحتيال، تعتمد منصات المراقبة الحديثة على مجسات تتبع حركة الفأرة وزوايا التصويب ومعدلات الاستجابة بالمللي ثانية (Tick-rate Heuristics). وأثبتت مطابقة أداء فريق نوميرسي مع سجلاتهم التاريخية انحرافاً إحصائياً مستحيلاً بلغ 7.2 سيغما عن أدائهم الطبيعي، وهو ما يقطع حسابياً باستحالة حدوث هذه الأخطاء صدفة ويؤكد التواطؤ الجنائي الممنهج.
وتتجاوز الآثار القانونية لهذا الحكم مجرد العقوبات الرياضية؛ إذ تفتح أجهزة الشرطة في ألمانيا ومالطا تحقيقات جنائية بموجب قوانين الاحتيال التجاري والجرائم المالية. ومع قيام شركة فالف بدمج التوقيع التشفيري الإلزامي لمطابقة بيانات خوادم Counter-Strike 2، يدخل قطاع الرياضات الإلكترونية مرحلة جديدة تنهي عصر البطولات العشوائية وتفرض الشفافية التامة على كافة المعاملات والمنافسات.
وإلى جانب الحرمان الأبدي لقائد الفريق kzy بوصفه المدبر الرئيسي، عوقب باقي أعضاء التشكيلة بالإيقاف لمدد تتراوح بين 3 و5 سنوات، مع تجميد حساباتهم وممتلكاتهم الرقمية عبر منصة ستيم. ويشكل هذا الحكم جرس إنذار لبطولات المنطقة، لا سيما مع الطفرة الهائلة التي تشهدها بطولات كأس العالم للرياضات الإلكترونية في المملكة العربية السعودية ودول الخليج، مؤكداً ضرورة وضع لوائح صارمة لحماية المواهب الشابة من شبكات المراهنات غير القانونية.
وتبرز هذه التطورات الدور القيادي للمملكة العربية السعودية ودولة الإمارات في تأسيس المعايير الأخلاقية للرياضات الرقمية عالمياً. فمع استضافة الرياض لكأس العالم للرياضات الإلكترونية وجوائزها القياسية التي تتجاوز 60 مليون دولار، اعتمد الاتحاد السعودي للرياضات الإلكترونية ميثاقاً للنزاهة التنافسية يربط حسابات اللاعبين بأنظمة التحقق البيومترية والمصادقة الحكومية الرقمية، مع فرض عقوبات صارمة تشمل الحرمان والشطب النهائي لأي محاولة للتلاعب بنتائج المباريات أو استغلال ثغرات البطولات لصالح المراهنات غير القانونية.
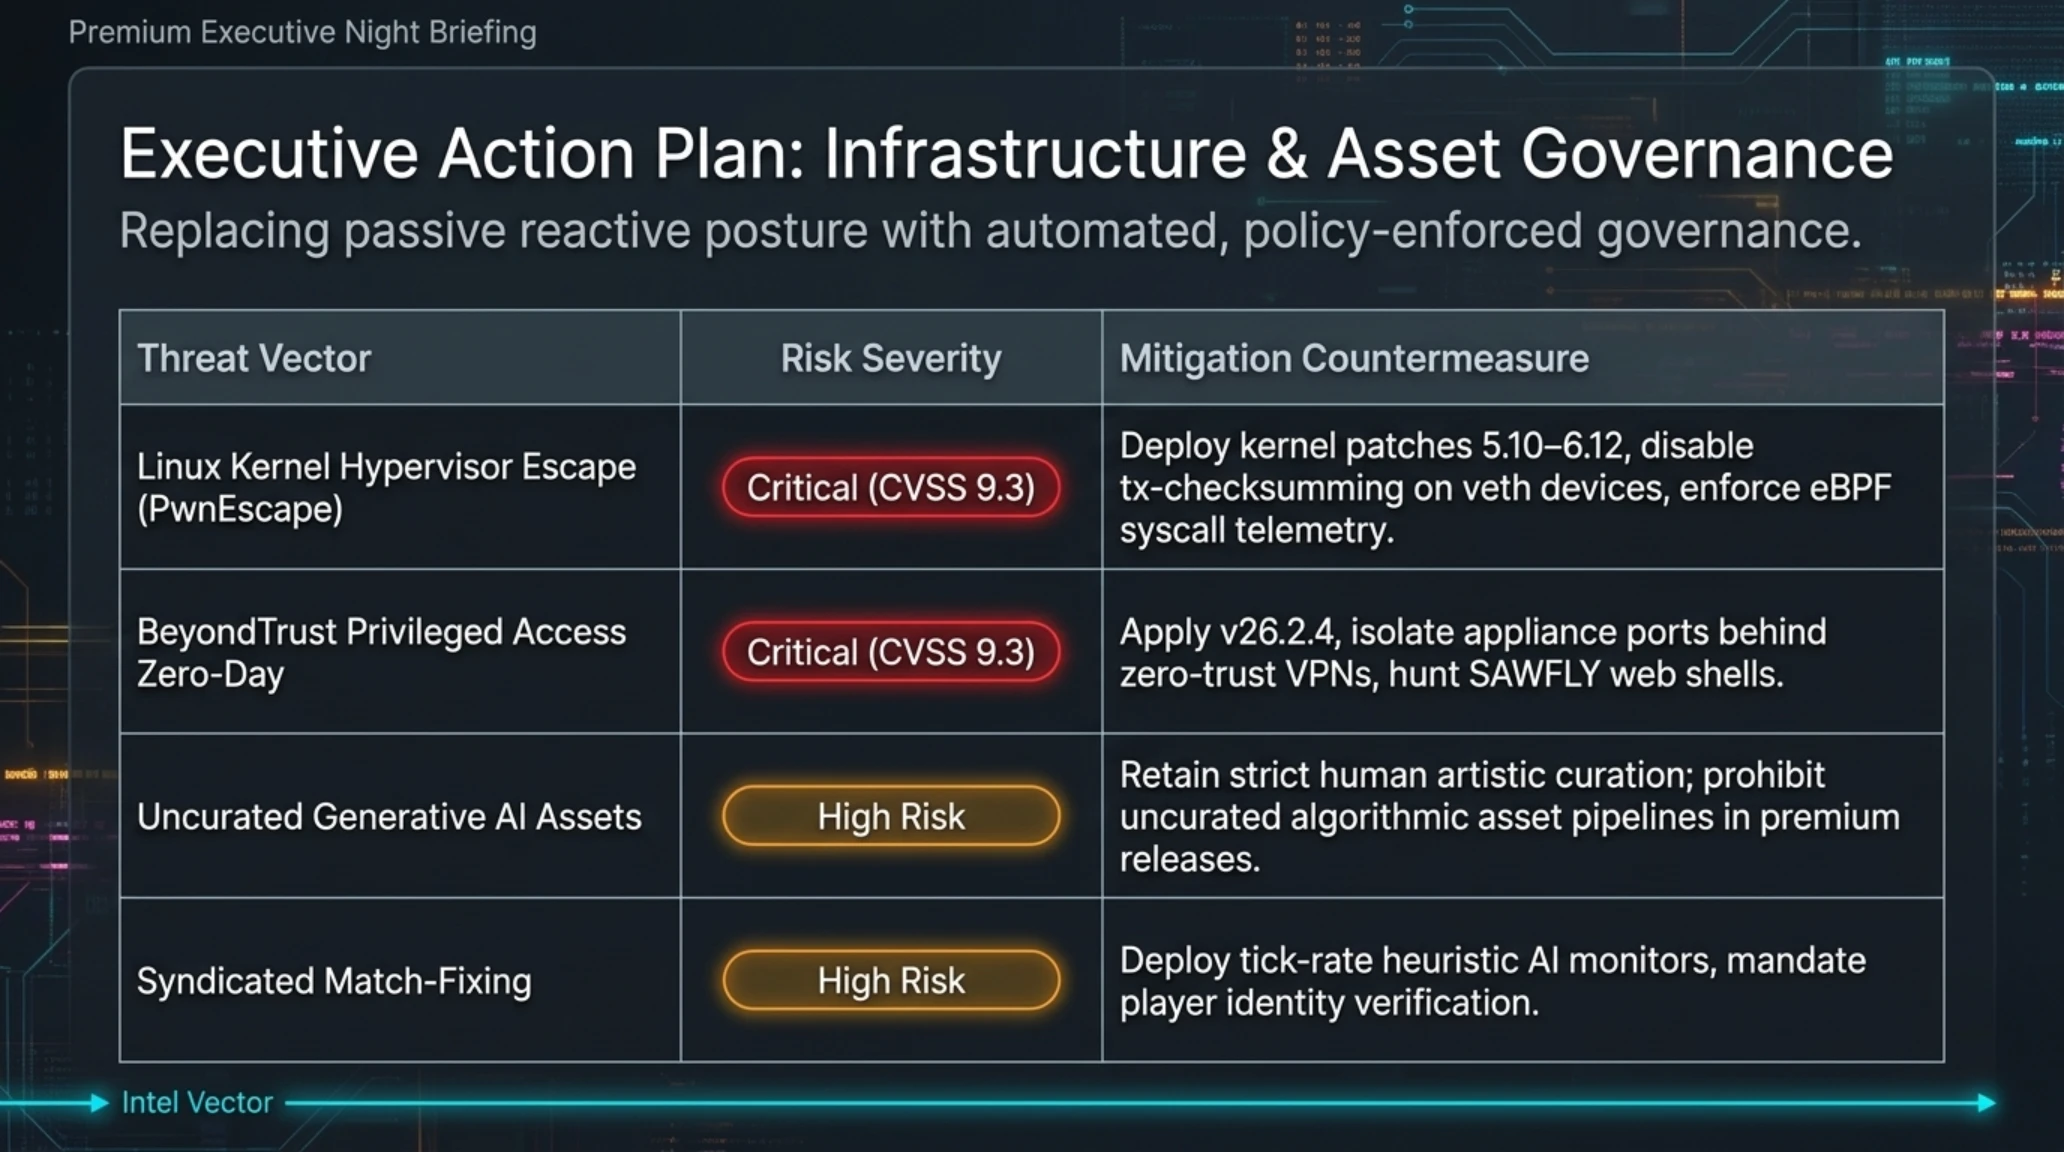
مصفوفة تقييم المخاطر والدفاع السيبراني للبنية التحتية
| بردار التهديد / الثغرة الحرجة | مستوى الخطورة | تدابير الاحتواء والدفاع الاستراتيجي |
|---|---|---|
| الهروب من هايبرفايزر لينكس (PwnEscape) | حرج (CVSS 9.3) | ترقية حزم النواة، وإلغاء تسريع فحص الحزم، ونشر مجسات eBPF الحتمية. |
| ثغرة بوابات بيوند ترست للتحكم عن بعد | حرج (CVSS 9.3) | تثبيت التحديث 26.2.4، وعزل الأجهزة خلف شبكات VPN، وتعقب قذائف SAWFLY. |
| إقحام فن الذكاء الاصطناعي الرديء بالألعاب | خطورة مرتفعة | الحفاظ على الإشراف الفني البشري الصارم ومنع الأتمتة غير المدققة في المنتجات. |
| التواطؤ والمراهنات غير المشروعة بالرياضة | خطورة مرتفعة | تفعيل خوارزميات الرصد بالذكاء الاصطناعي، والتحقق الإلزامي من هويات اللاعبين. |
| التحول المتوازي لمحرك آنريل إنجن 5 | منضبط / إيجابي | توظيف تقنيات نانايت ولومن لبناء عوالم أصيلة دون إرهاق صيانة المحركات الخاصة. |
إن المراقبة الاستباقية لهذه المحاور الخمسة تمكن المؤسسات وصناع القرار من استباق المخاطر التشغيلية وتعزيز موثوقية المنظومات الرقمية المتكاملة.
وتؤكد مؤشرات ثقة السوق العالمية أن الالتزام بالجودة والأصالة يظل العامل الحاسم في كسب ولاء المستهلكين والمستثمرين على حد سواء.
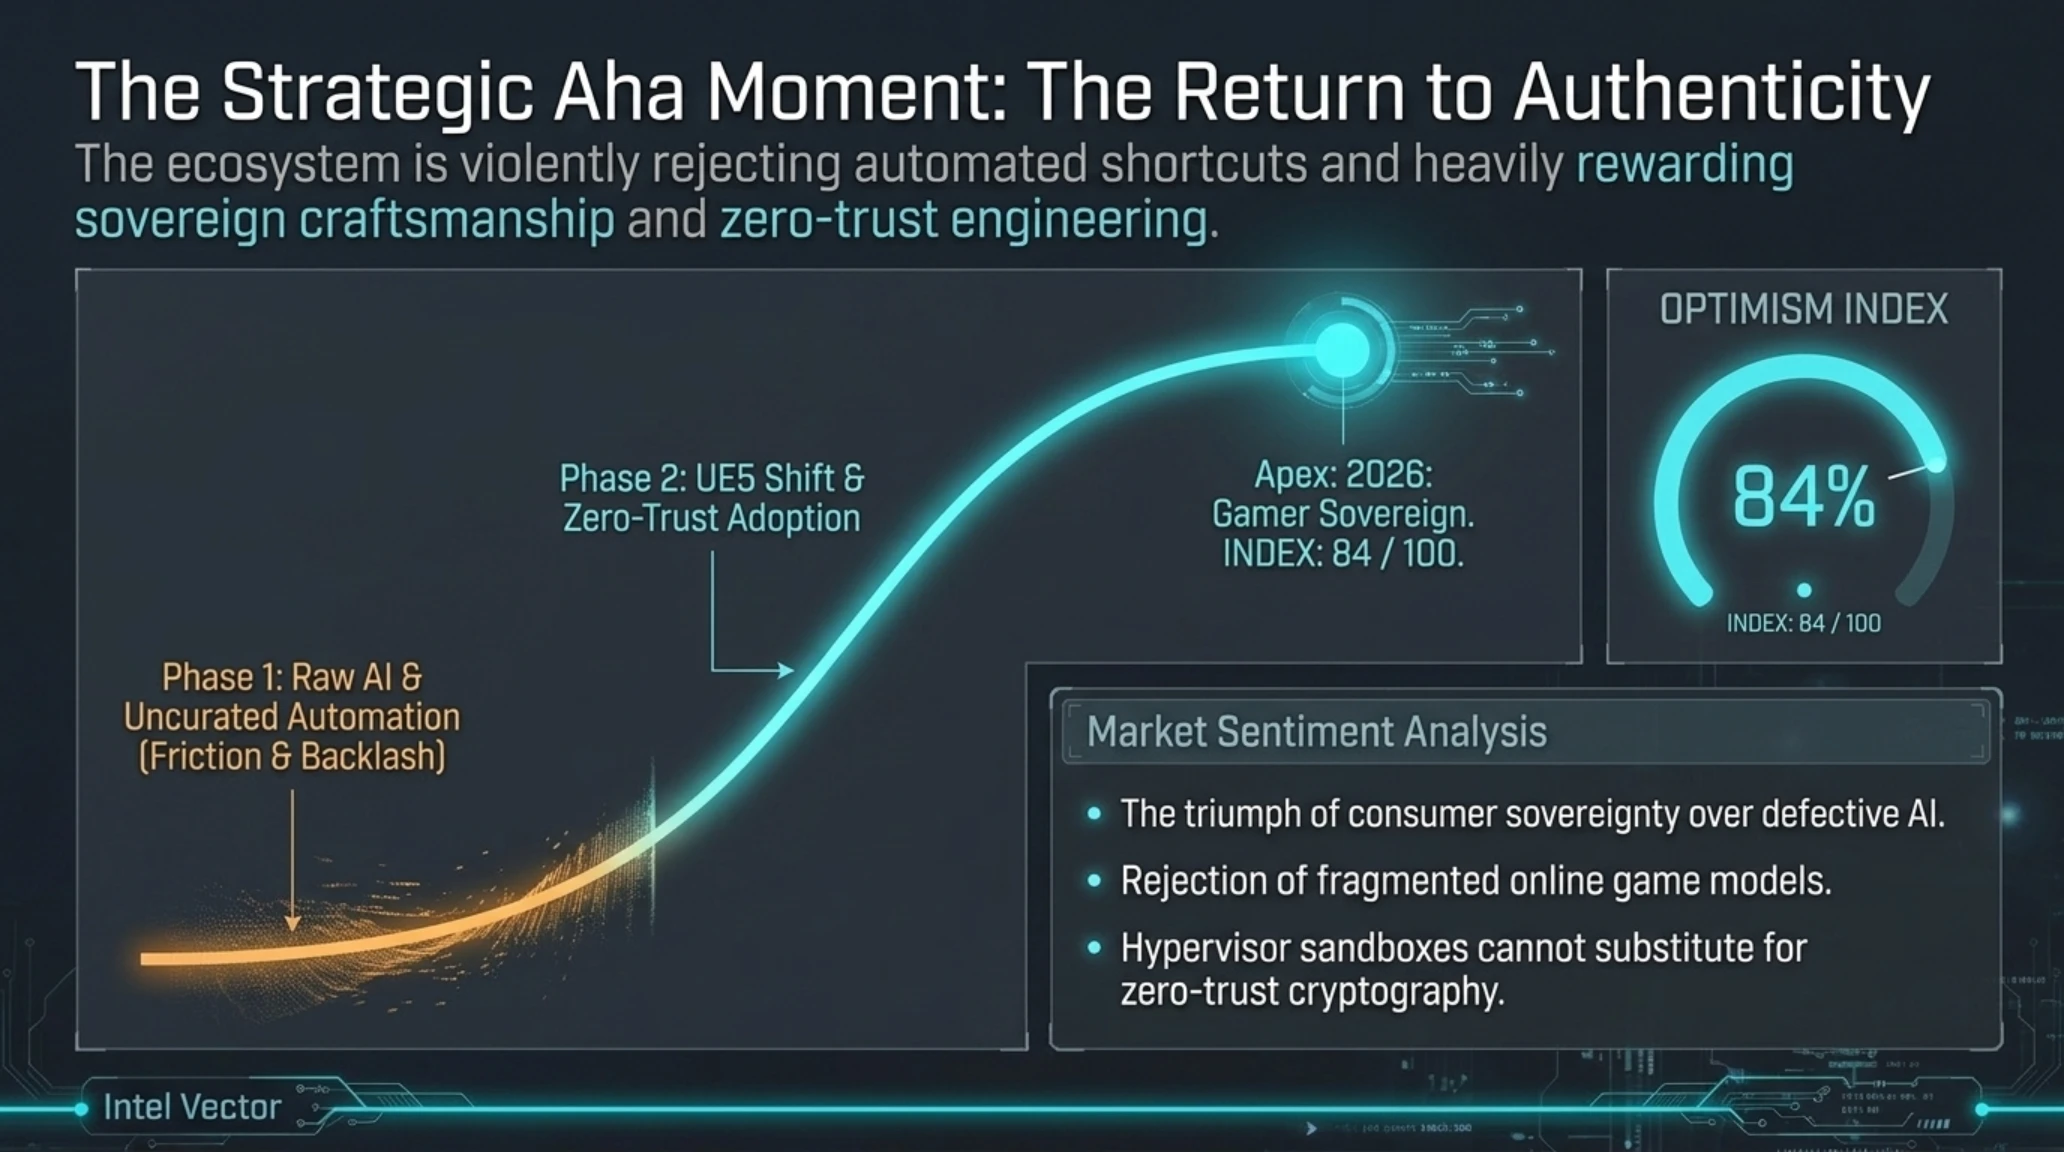
مقياس تفاعل السوق | منحنى التبني ومؤشر التفاؤل
تحليل مقياس السوق: انتصار إرادة اللاعبين في مقاطعة الرسوم المشوهة وإلغاء المشاريع المشتتة للمجتمع رفع مؤشر التفاؤل إلى 84%، مؤكداً أن الحفاظ على ثقة المستهلكين هو الضمان الوحيد للنمو المستدام.
تثبت أحداث الليلة أن قطاع التقنية والألعاب في أواخر عام 2026 يمر بمرحلة تصحيح تاريخية تعيد الاعتبار للإبداع الإنساني وتفرض رقابة أمنية وأخلاقية لا هوادة فيها. فالأطراف التي تختار الاستثمار في الجودة والنزاهة ستقود موجة الازدهار القادمة، بينما سيكون مصير المتكسبين من الالتفاف والتحايل السقوط الحتمي أمام وعي الجمهور وقوة القانون.
وتتكامل هذه المحاور لتقدم رؤية واضحة للمستقبل: الأمان المؤسسي يبدأ من مراجعة النواة وانعدام الثقة، وتطور الألعاب لا يتحقق إلا باحترام تطلعات اللاعبين وصيانة نزاهة المنافسات العالمية.
إن الدرس الأهم لكل قائد تقني اليوم هو أن الشفافية الهندسية والالتزام الأخلاقي هما الحصن المنيع الذي لا يمكن لأي خوارزمية تجاوزه.
وفي الختام، نستعرض الرأي الاستشاري لأبرز خبراء الأمن السيبراني والرؤية التحريرية الشاملة لمجلس إدارة منصة تيكين بلس.
- الاستجابة القياسية لفرسيل وفريق لينكس وسد ثغرة PwnEscape خلال ساعات.
- شجاعة سي دي بروجكت رد في بناء عالم خيالي أصيل ومستقل في مشروع هادار.
- انتصار مجتمع اللاعبين وإجبار سيجا وجاغيكس على التراجع عن القرارات المجحفة.
- الصرامة الحسابية للجنة ESIC في تطهير الرياضات الإلكترونية من التواطؤ.
- استغلال ثغرات صفرية حرجة في بوابات الإدارة المتميزة قبل اكتشافها بأشهر.
- إصرار بعض استوديوهات الألعاب على الاستعانة بالذكاء الاصطناعي الرديء.
- استمرار استهداف بطولات الدرجة الثانية من قبل شبكات المراهنات غير القانونية.
يعتبر الفريق التحليلي لمنصة تيكين بلس هذه الأحداث بمثابة جرس إنذار صحي وضروري يدفع الصناعة الرقمية نحو مزيد من الانضباط والمسؤولية المهنية.
ولضمان معايير المصداقية التامة والتدقيق المهني المستقل، ندرج أدناه قائمة المصادر والمراجع الرسمية المعتمدة في هذا التقرير.
نختتم هذا الإيجاز المسائي بحكم التحرير النهائي والتقييم الرقمي المستحق، يليه قسم الإجابات المفصلة عن الأسئلة الشائعة حول تطورات الليلة.
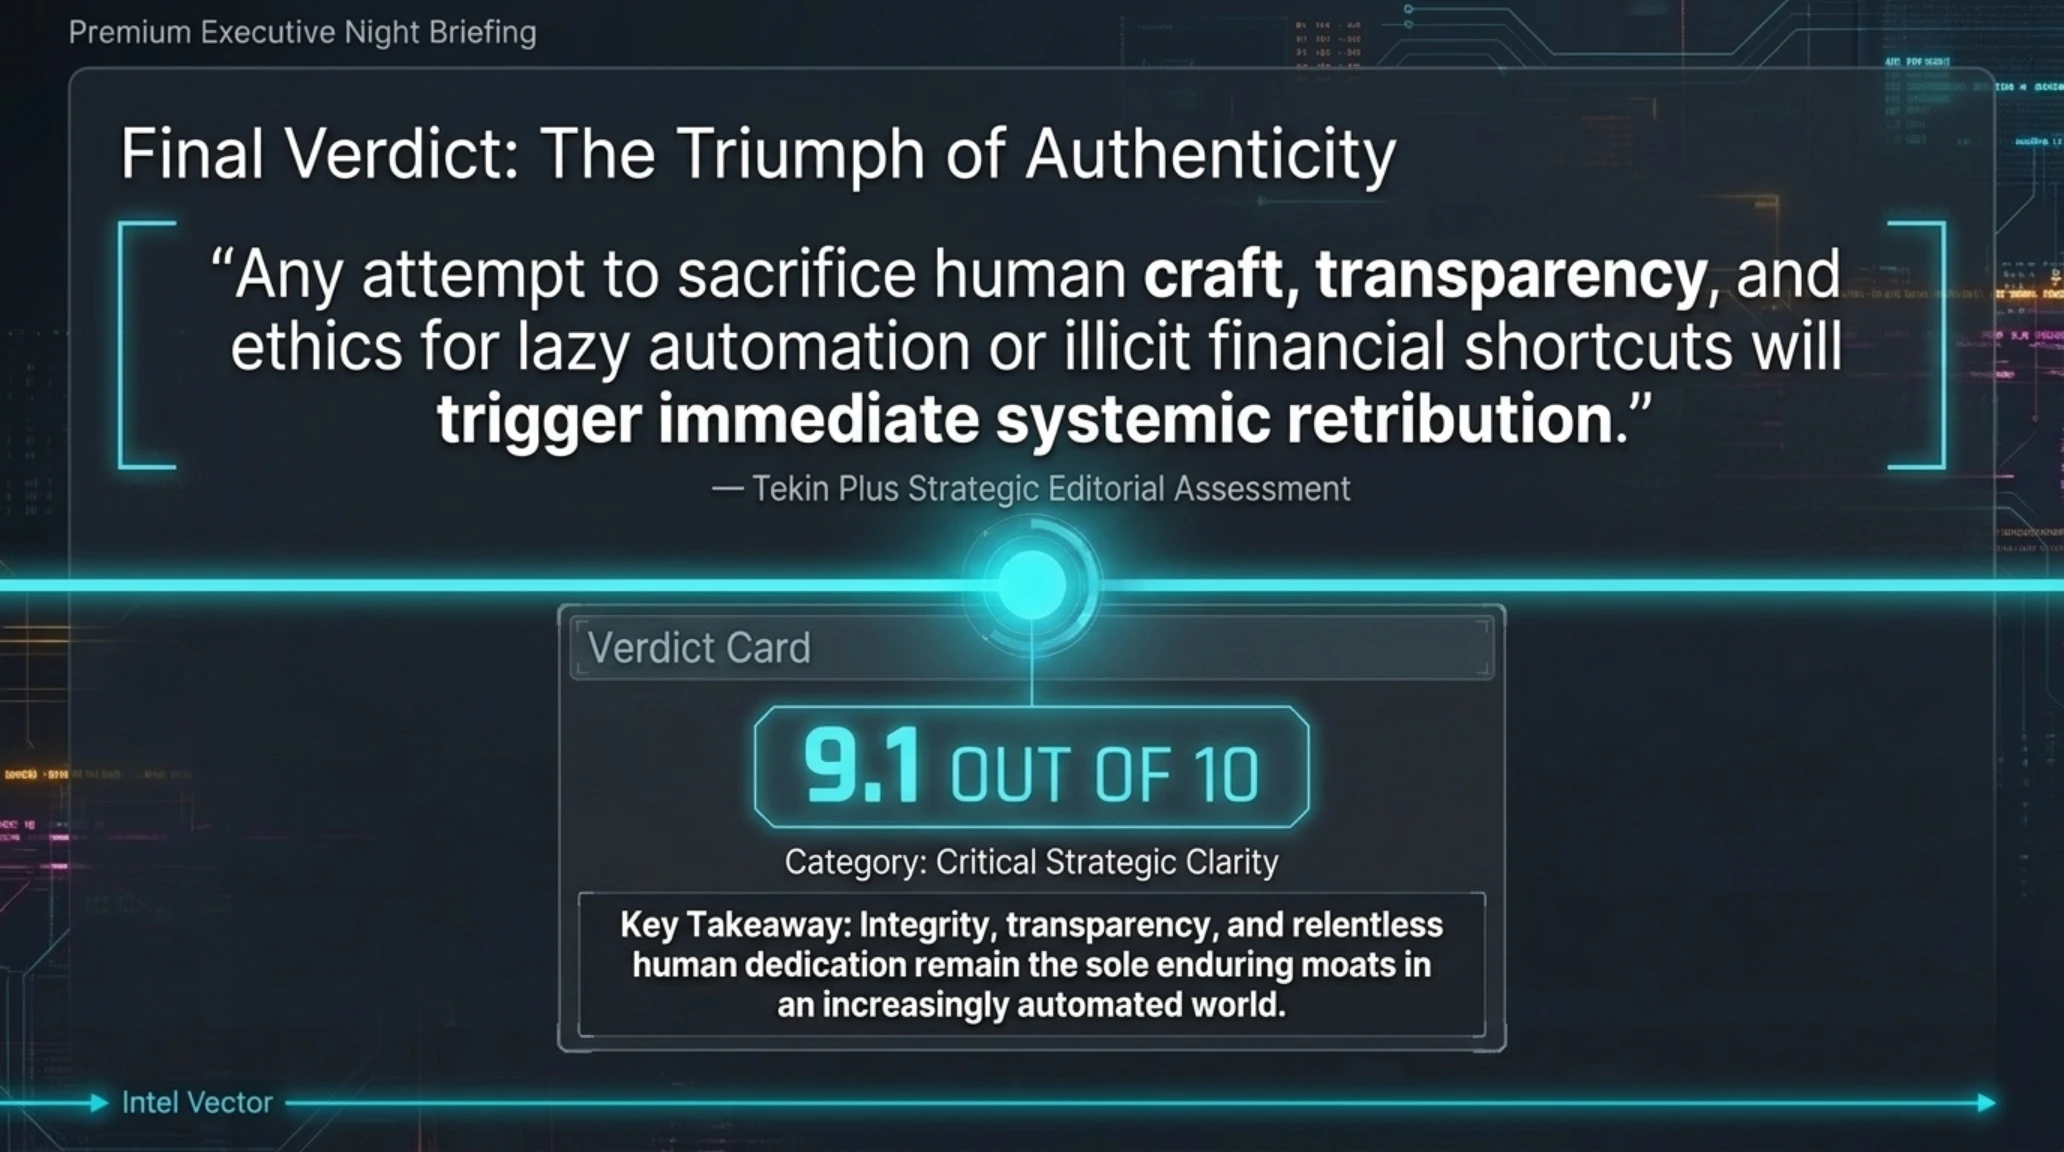
حكم التحرير النهائي ودليل المصادر الرسمية
انتصار الحقيقة والأصالة على الحلول الزائفة
تثبت تطورات مساء 17 أكتوبر أن المستقبل الرقمي سيبقى حكراً على أولئك الذين يقدسون الجودة الهندسية، والنزاهة التنافسية، والاحترام الصادق لجمهورهم.
- ذا هاكر نيوز (The Hacker News): تقرير تفكيك ثغرة هروب الهايبرفايزر PwnEscape في نواة لينكس
- بليبينغ كمبيوتر (Bleeping Computer): تفاصيل البيان الطارئ BT26-05 واختراق أجهزة بيوند ترست
- روك بيبر شوتغان (Rock Paper Shotgun): سحب ريماستر شوغون 2 من ستيم بعد أزمة رسوم الذكاء الاصطناعي
- يورو جيمر (Eurogamer): تأكيد بدء النمذجة الأولية لمشروع هادار بمحرك آنريل إنجن 5
- تك باور أب (TechPowerUp): إلغاء جاغيكس لمشروع رون سكيب ريجنايتد تجاوباً مع مطالب الجمهور
- ديكسيرتو (Dexerto): حكم الإيقاف المؤبد للاعب كاونتر سترايك kzy في فضيحة المراهنات
الأسئلة الشائعة والتحليلات التقنية
كيف نجحت ثغرة PwnEscape في تحقيق الهروب من عزل الهايبرفايزر بنواة لينكس؟
من خلال استغلال عيب في توقيت حساب مجاميع تحقق حزم الشبكة (CHECKSUM_PARTIAL)، استطاع المهاجم تسريب عناوين ذاكرة المضيف، وتجاوز حماية KASLR، ثم تعديل مؤشرات النواة لفتح سطر أوامر بصلاحيات الروت.
ما الآلية التي مكنت المهاجمين من اختراق أجهزة بيوند ترست للدعم عن بعد؟
استغل القراصنة ثغرة CVE-2026-102764 الناتجة عن ضعف التحقق من مصادر الرسائل الداخلية (CWE-290)، مما سمح بتنفيذ أوامر برمجية بصلاحيات المستخدم الخارق وزرع قذائف SAWFLY وأنفاق Bareclaw.
لماذا اضطرت سيجا لسحب ريماستر Total War: Shogun 2 من متجر ستيم؟
بسبب الاستعانة بالذكاء الاصطناعي التوليدي غير المنقح لترقية الرسوم، مما تسبب في تشوهات فادحة بأيدي الشخصيات والدروع وأثار موجة غضب جماهيري هوت بالتقييم إلى 17%.
ما المرحلة التطويرية الحالية لمشروع هادار التابع لشركة سي دي بروجكت رد؟
مشروع هادار هو أول ملكية فكرية أصلية بالكامل للاستوديو؛ وقد اكتملت مرحلة بناء الأساطير وتأسيس العالم، وبدأ الفريق الفني نمذجة آليات اللعب التفاعلية بمحرك Unreal Engine 5.
ما الأسباب التي دفعت جاغيكس لإلغاء مشروع RuneScape: Reignited سريعاً؟
أجمع مجتمع اللاعبين على رفض الخوادم الموازية لما تسببه من تشتيت للمجتمع وإهدار لإنجازات استمرت لعشرين عاماً؛ وسارعت الإدارة لإلغاء المشروع تفادياً لتكرار أزمة عام 2012.
ما الأدلة التي استندت إليها هيئة ESIC لإيقاف لاعب كاونتر سترايك kzy مدى الحياة؟
رصدت الهيئة رهاناً مركباً بقيمة 57 ألف دولار لتحقيق أرباح 4.5 مليون دولار عبر تعمد الخسارة بفوارق قياسية؛ وأكدت التحليلات الجنائية والقياسات الحركية تعمد التواطؤ بانحراف إحصائي بلغ 7.2 سيغما.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين نايت | 17 أكتوبر: اختراق هايبرفايزر لينكس، شوغون 2 ومشروع هادار