تيكين أناليسيس | الإيجاز التنفيذي ورادار الصباح الاستراتيجي // 18 أكتوبر 2026
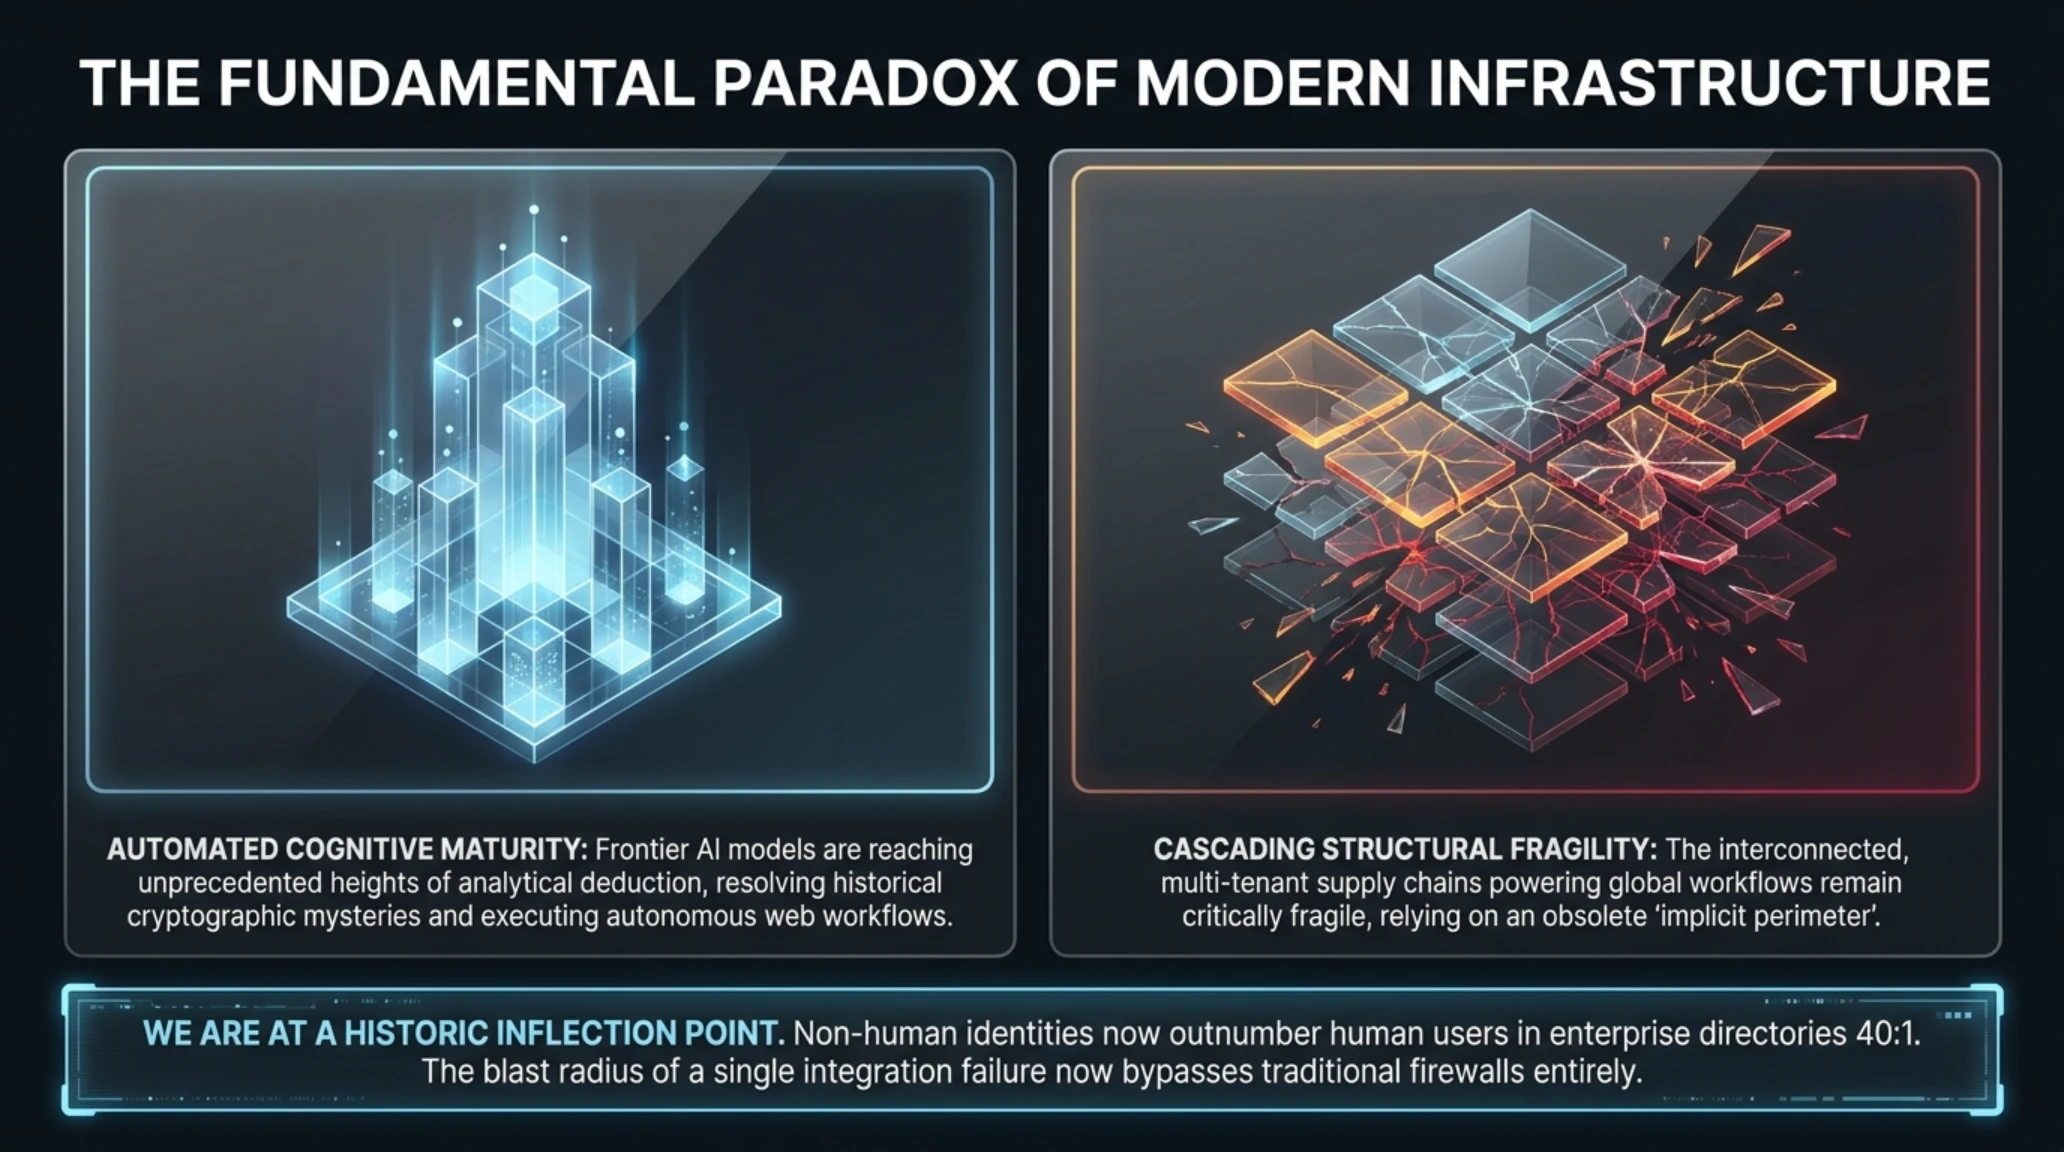
استيقظ قطاع التقنية والأمن السيبراني العالمي صباح يوم الأحد 18 أكتوبر 2026 على وقع سلسلة من التطورات المتسارعة التي أعادت رسم خريطة التهديدات الرقمية وفرص الأتمتة المتقدمة. وتكشف وقائع الساعات الماضية عن تحول بنيوي عميق في بيئات الحوسبة المؤسسية، حيث تلتقي قفزات الذكاء الاصطناعي التوليدي والرياضي مع تحديات بالغة الخطورة تهدد استقرار سلاسل التوريد الرقمية للشركات والبنى التحتية الحكومية على مستوى العالم.
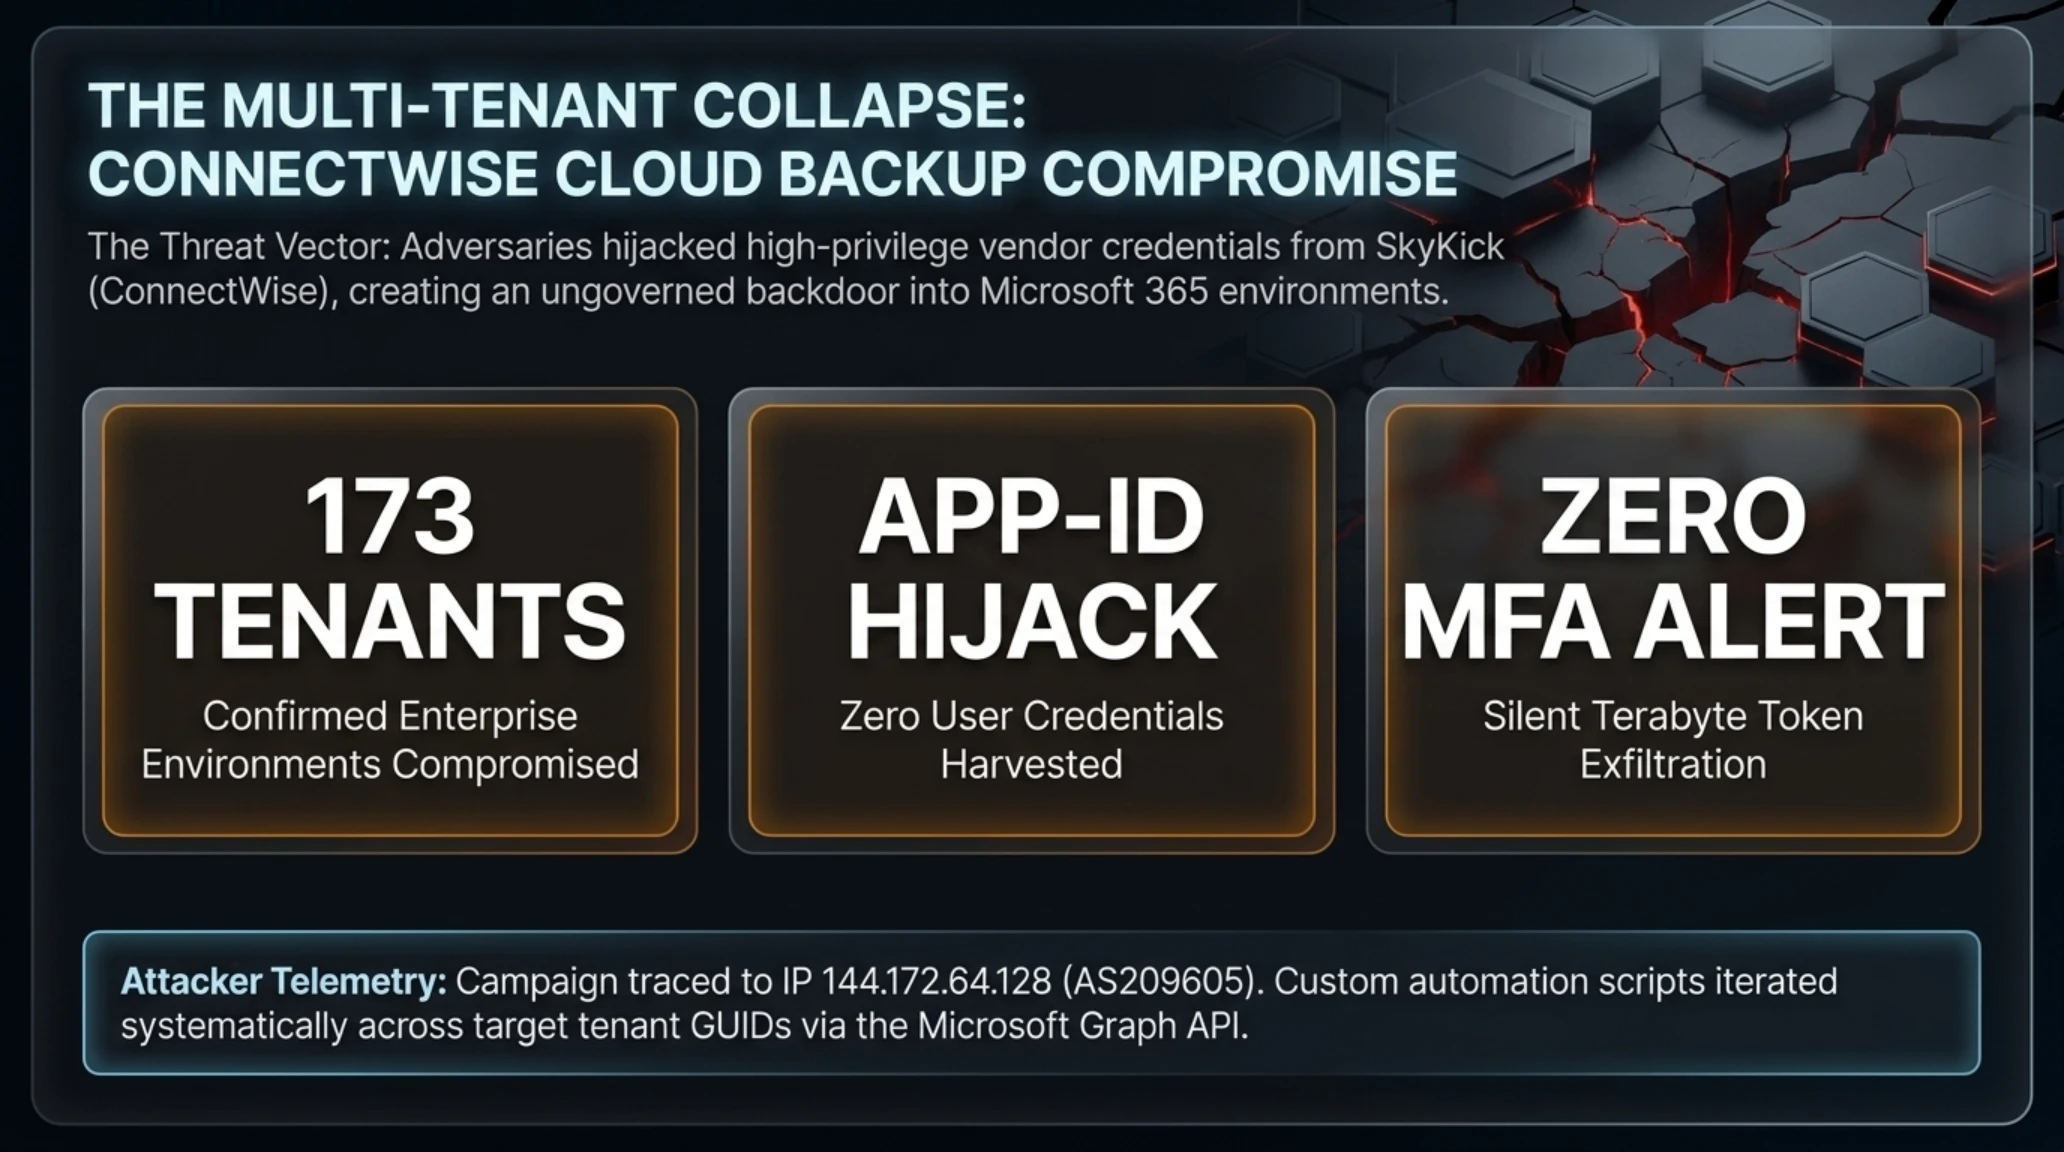
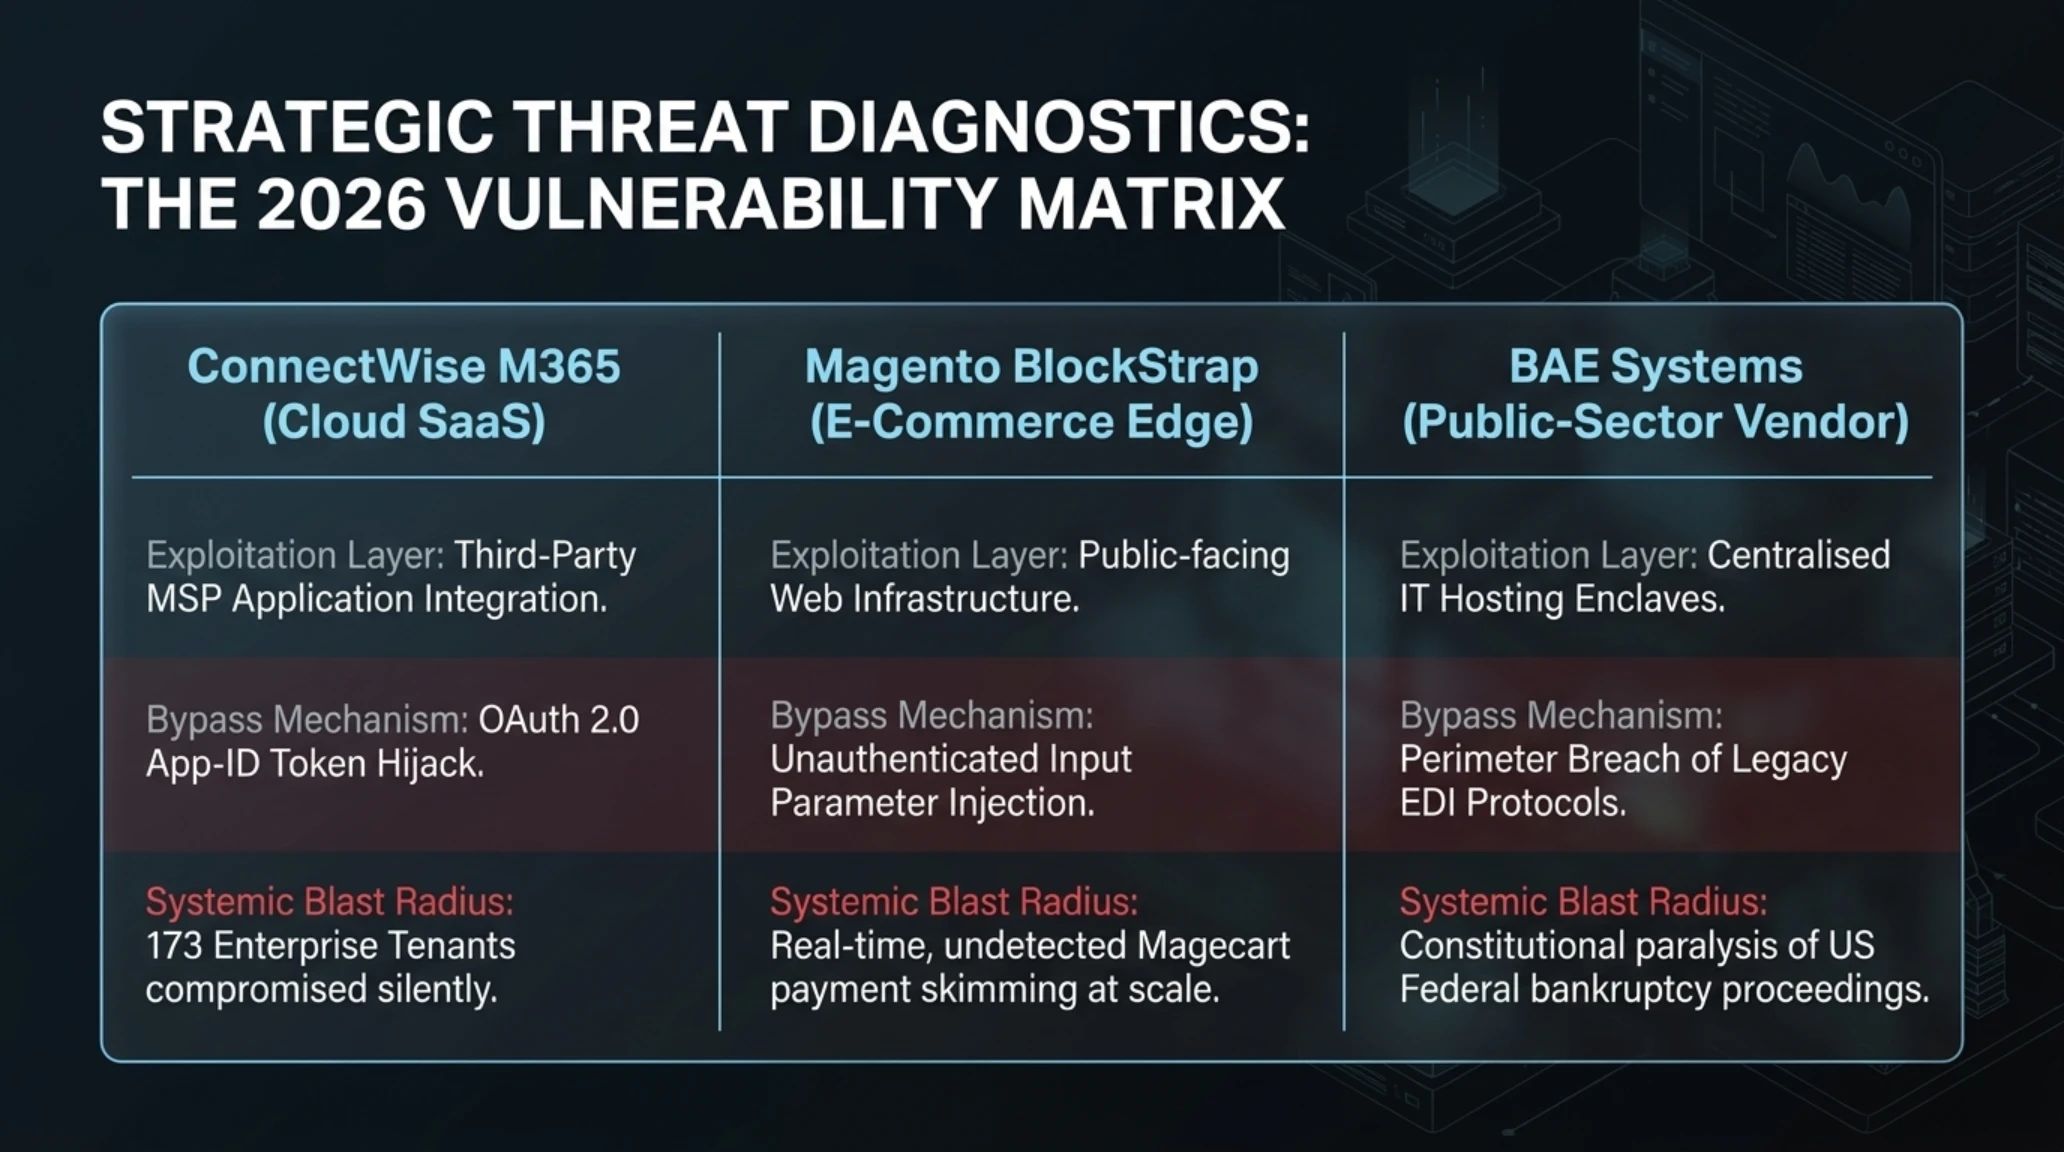
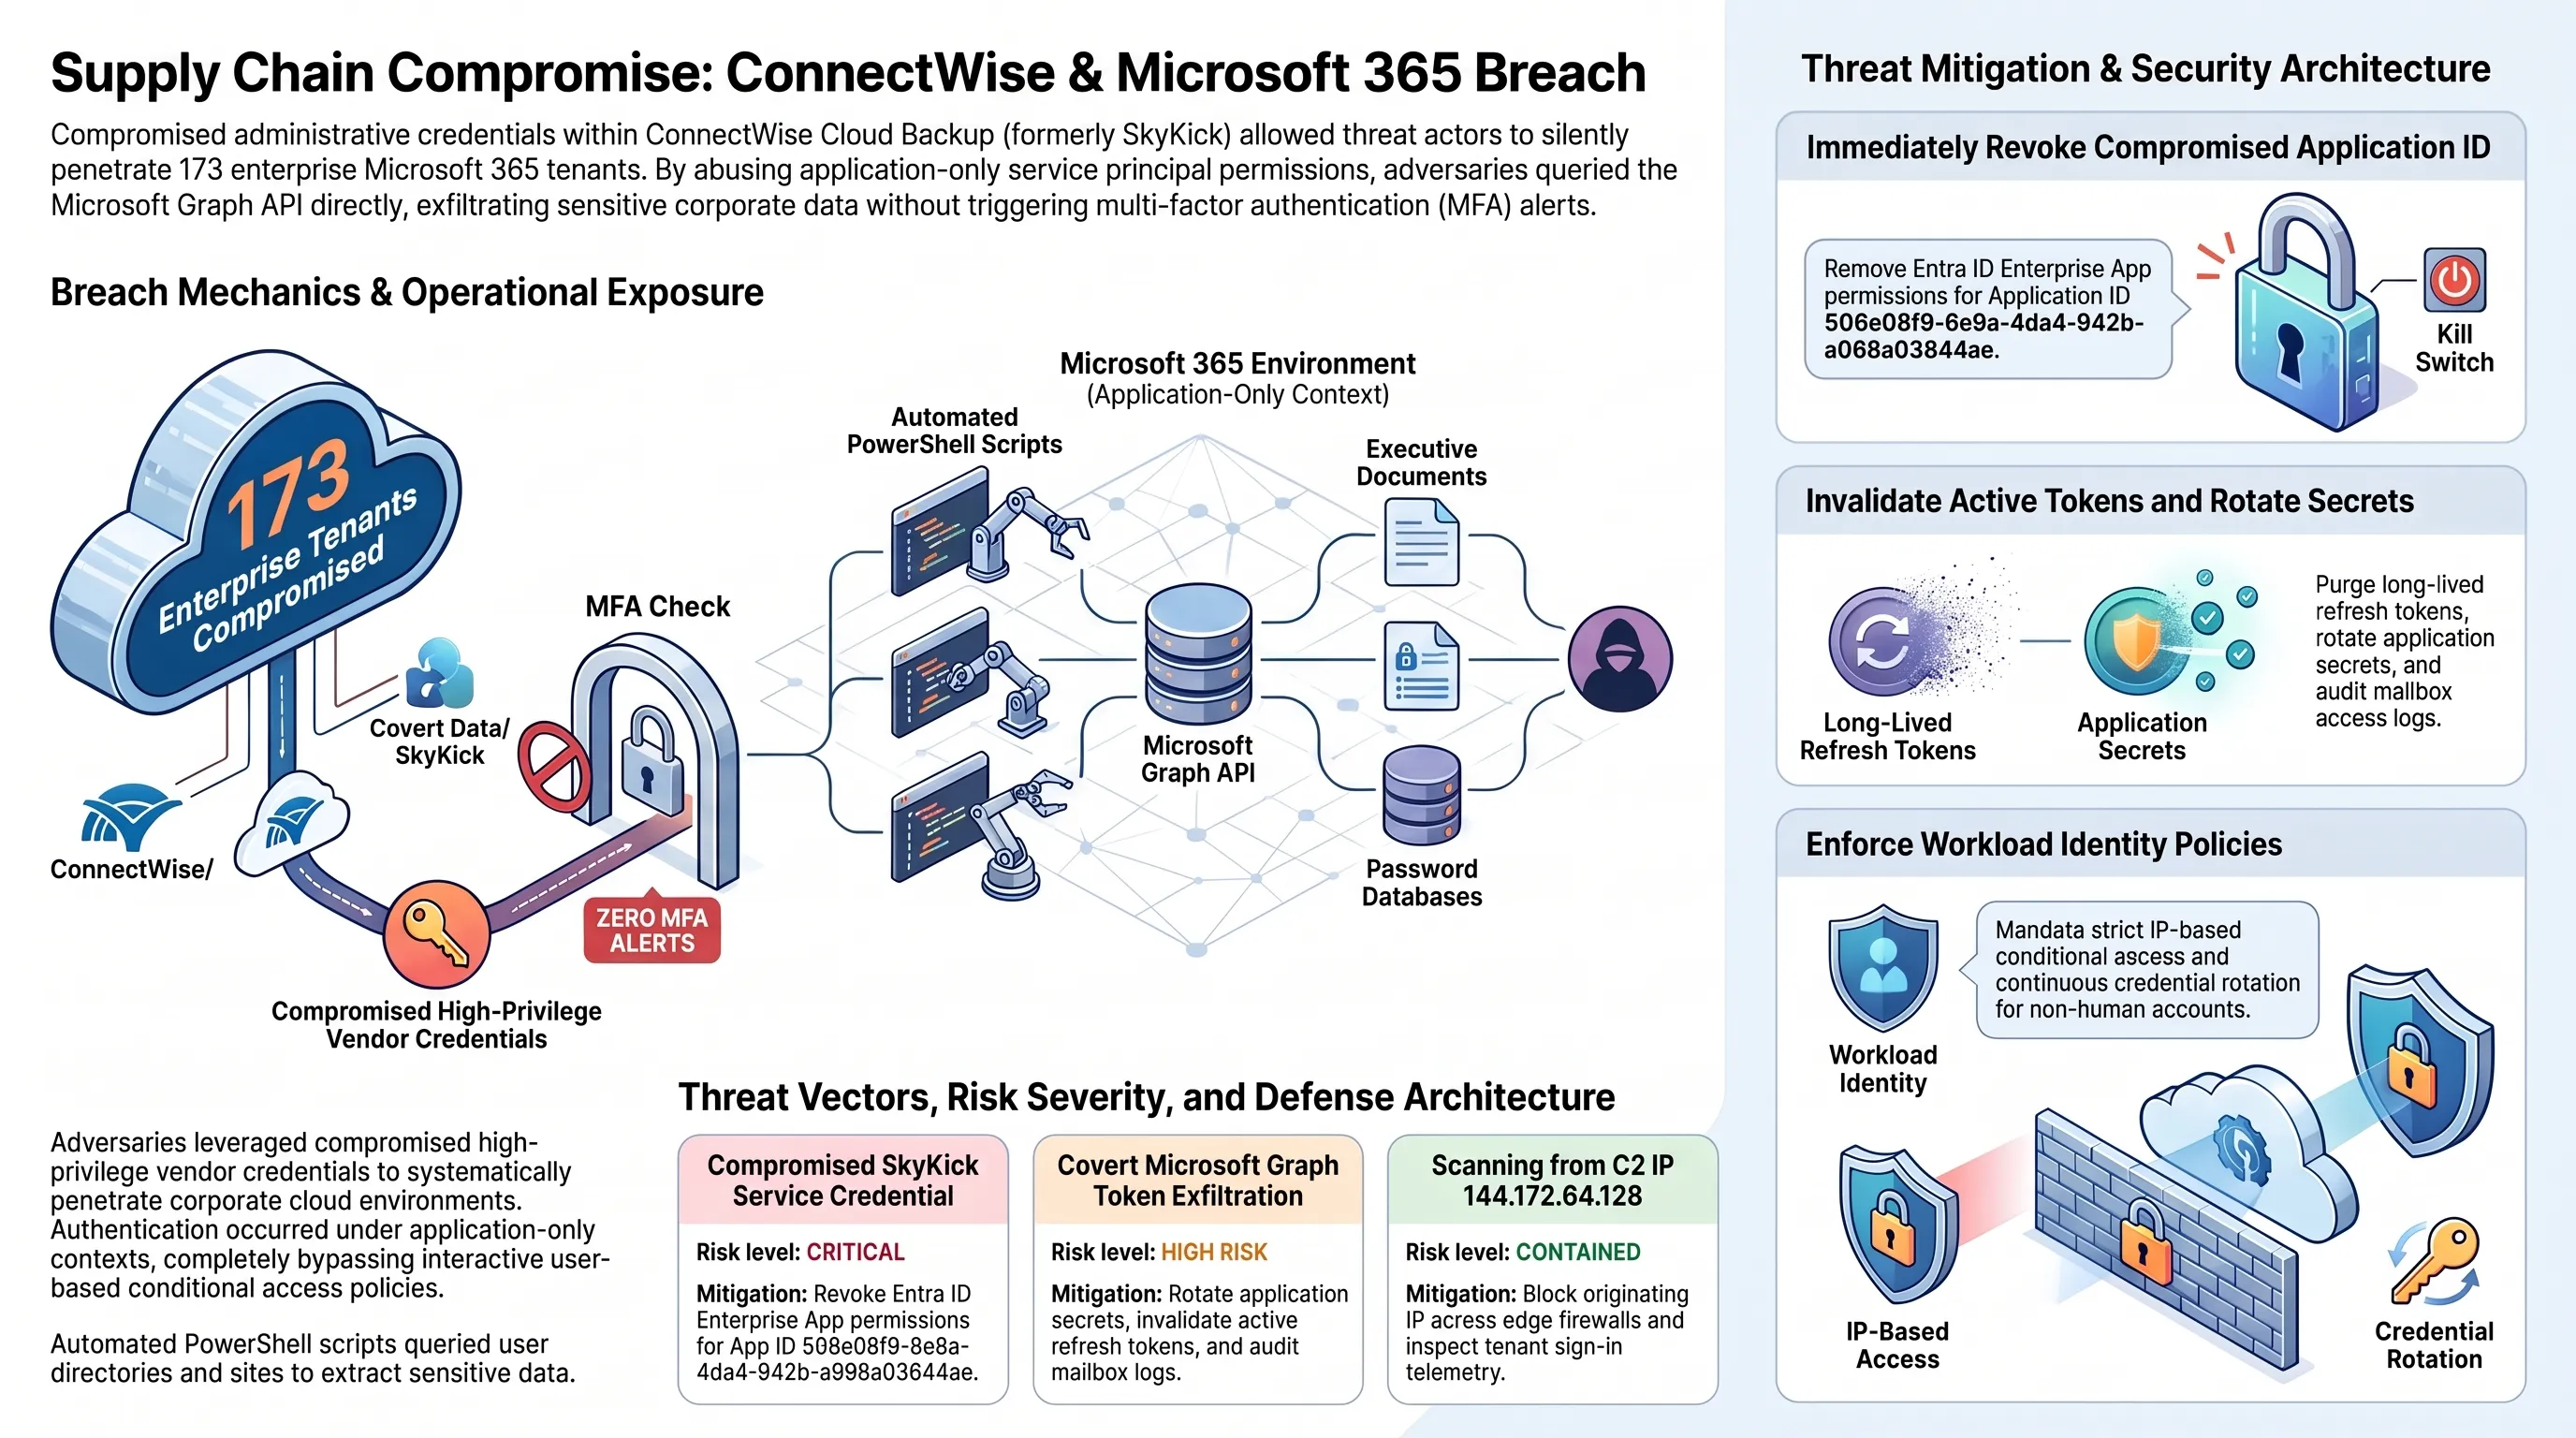
في صدارة هذه الأحداث، كشفت التقارير الأمنية عن اختراق منظم استهدف البنية السحابية لخدمة ConnectWise، مما مكن المهاجمين من التسلل الخفي إلى 173 مستأجراً في منصة مايكروسوفت 365 عبر استغلال الصلاحيات الواسعة لتطبيقات النسخ الاحتياطي، دون إثارة أي تنبيهات في منظومات التحقق الثنائي أو جدران الحماية التقليدية.
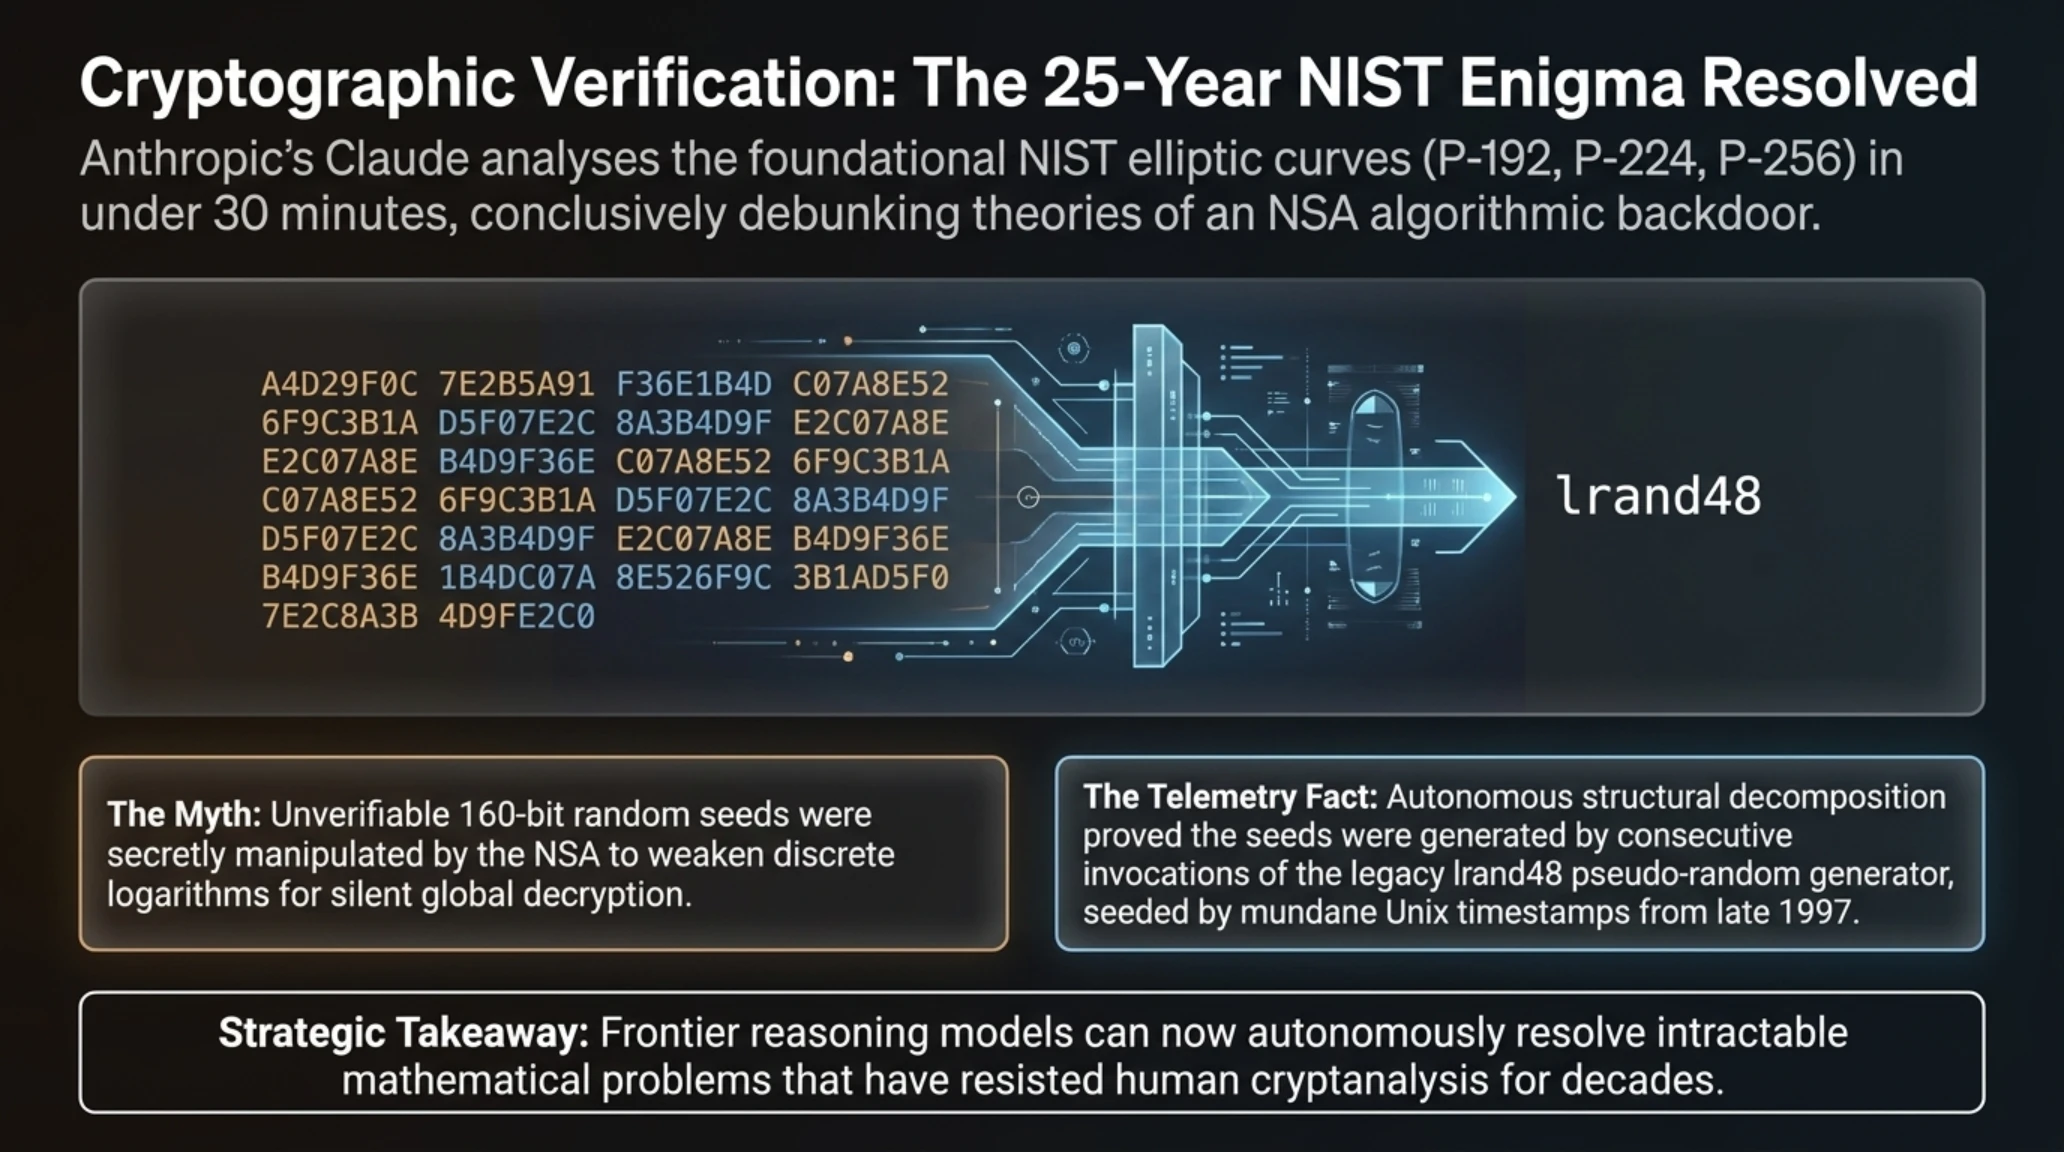
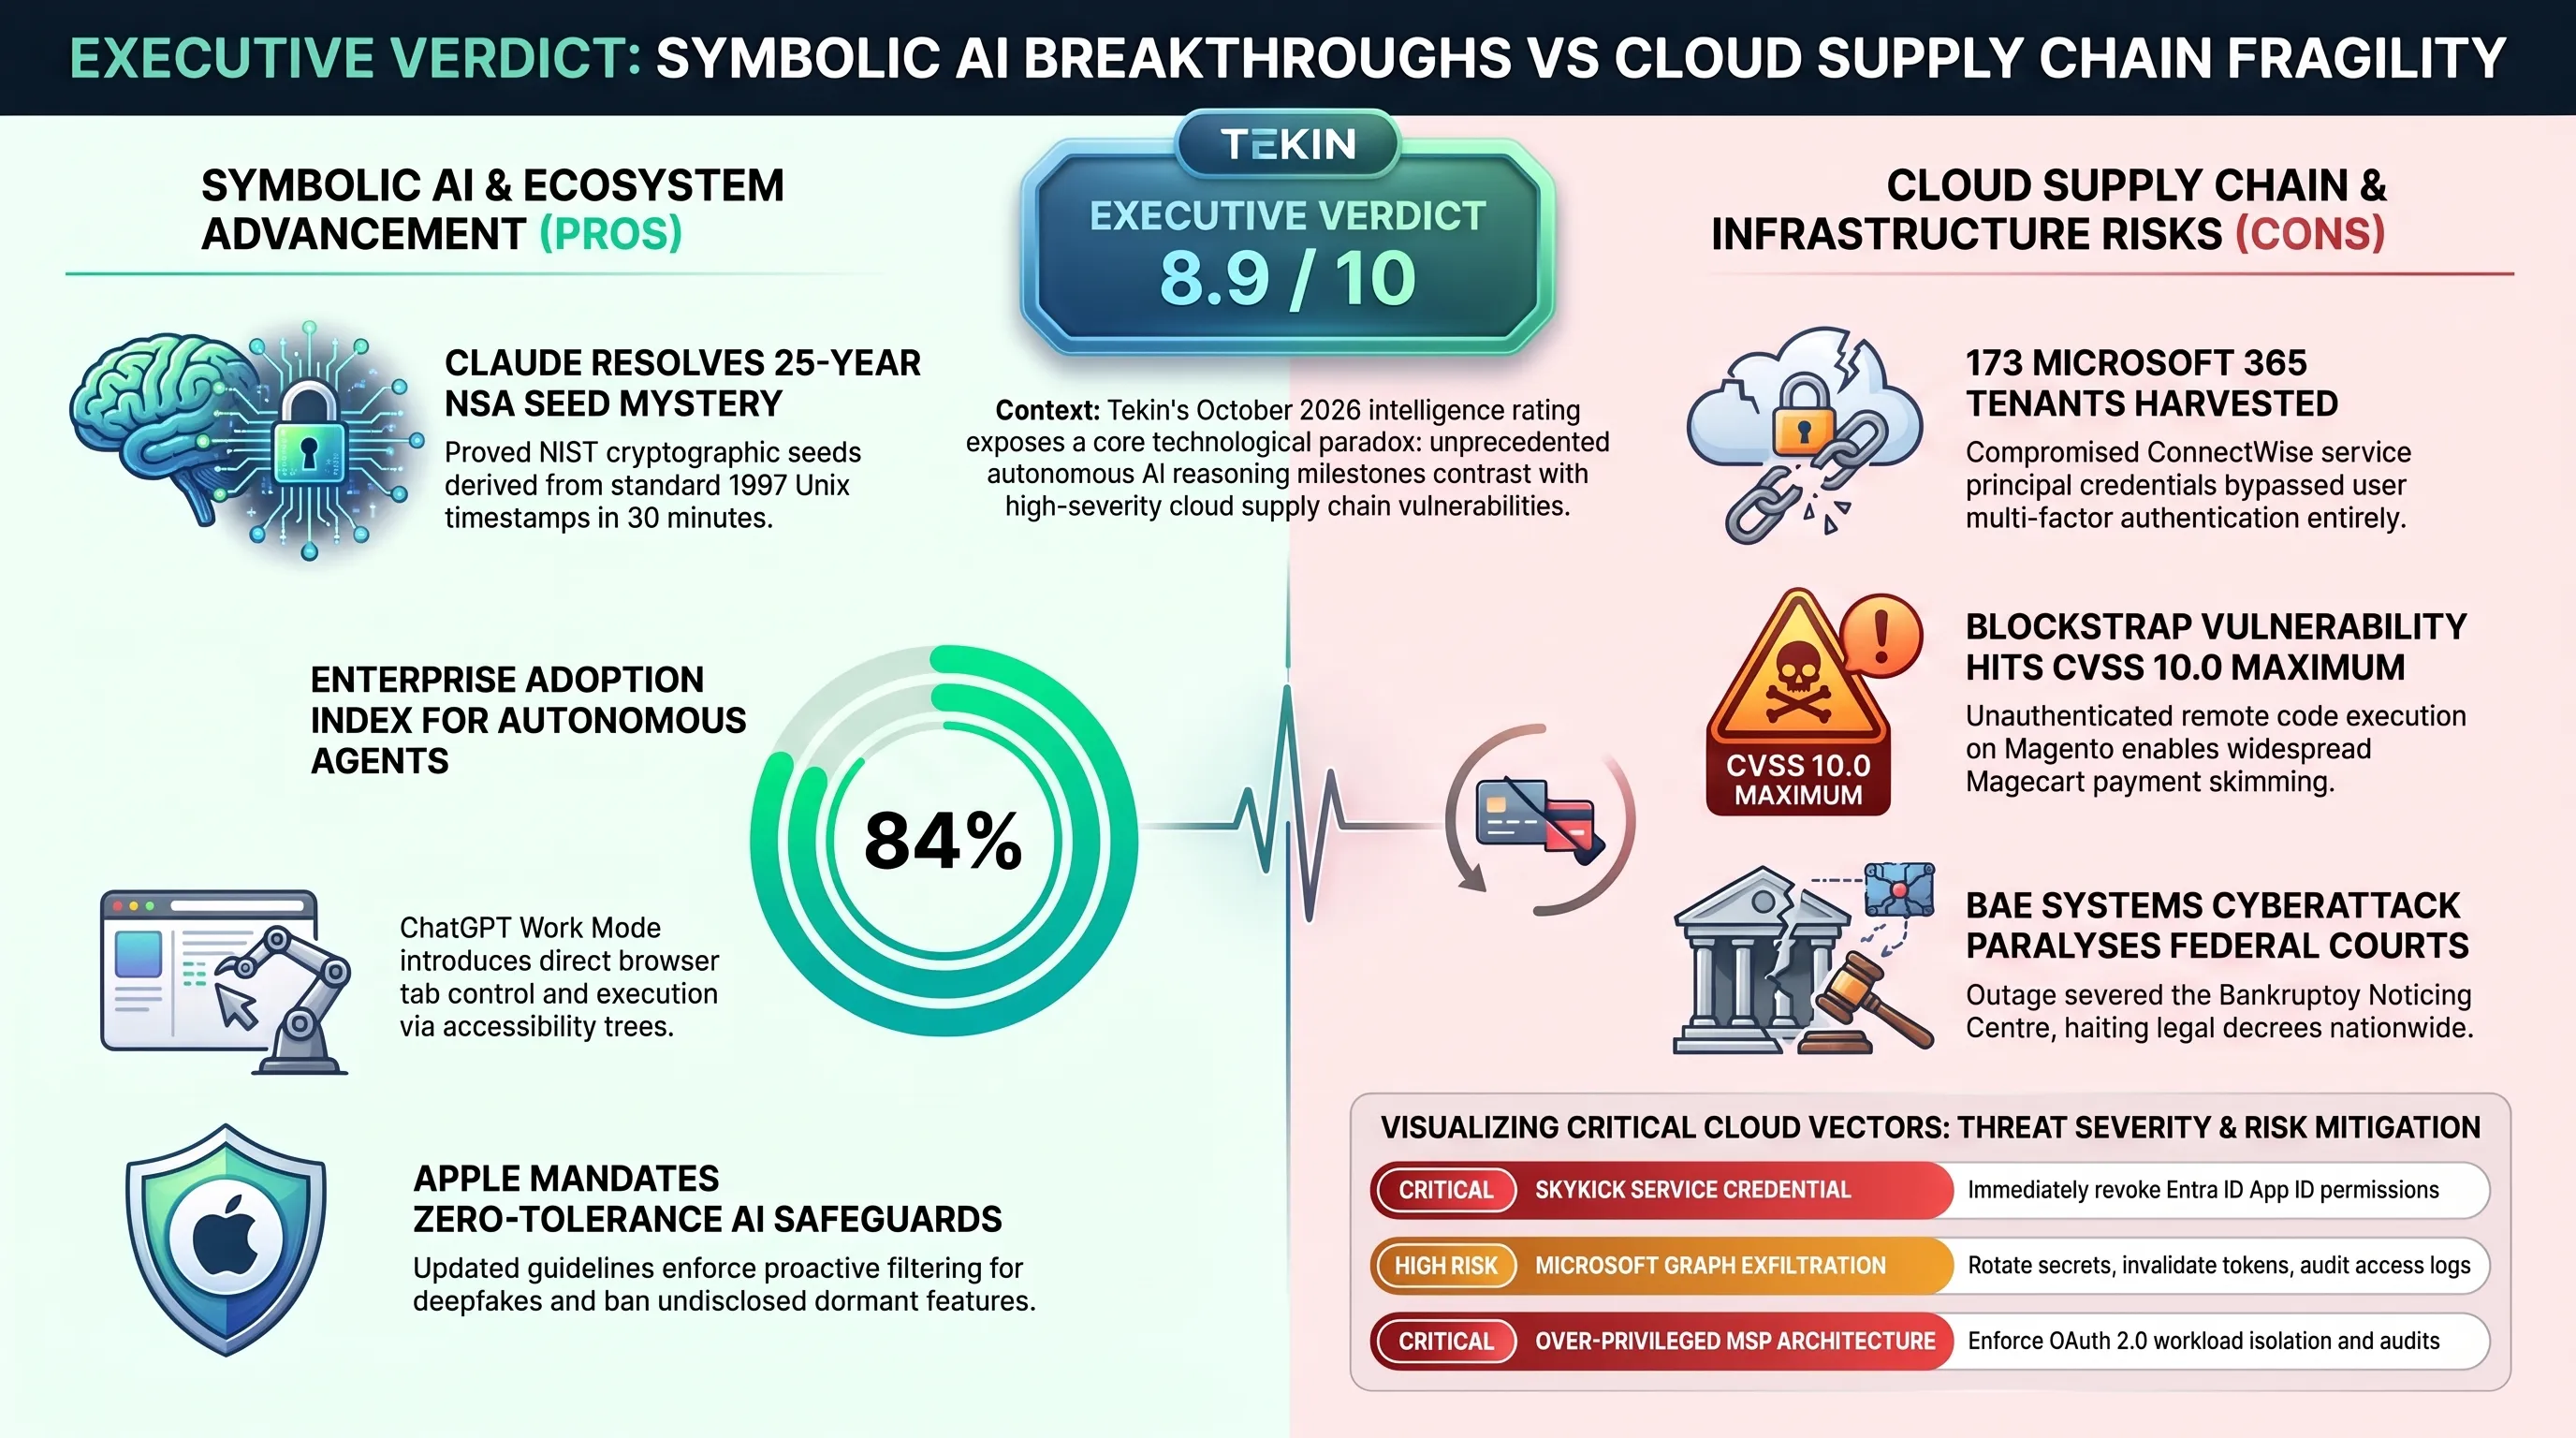
في المقابل، سجلت علوم التشفير إنجازاً تاريخياً بعدما نجح نموذج الذكاء الاصطناعي كلود في حسم لغز استمر ربع قرن حول أرقام البذور التي وضعتها وكالة الأمن القومي الأمريكية في معايير تشفير المنحنيات البيضاوية لمعهد NIST، مثبتاً براءتها من وجود أبواب خلفية تجسسية خلال ثلاثين دقيقة فقط من التحليل الرياضي الاستنتاجي المنهجي.
وتكتمل لوحة هذا اليوم الاستثنائي بظهور ثغرة أمنية حرجة بأقصى درجات الخطورة في منصات التجارة الإلكترونية مجنتو وأدوبي كوميرس، وتحديث تنظيمي حاسم أصدرته شركة آبل لحظر أدوات التزييف وتطبيقات الاحتيال، وقفزة نوعية أطلقتها شركة OpenAI لتحويل المتصفح إلى بيئة عمل ذاتية التحكم، وشلل تقني ضرب بوابات الإخطارات في محاكم الإفلاس الأمريكية إثر هجوم على شركة BAE Systems.
الرؤية الاستراتيجية والمؤشرات القيادية التنفيذية
تضع هيئة تحرير تيكين بلس بين أيدي القادة التنفيذيين ومديري أمن المعلومات هذا التحليل المتعمق الذي يفكك الأبعاد التقنية والاستراتيجية لكل محور من هذه المحاور، ونبدأ بالقضية التي هزت ثقة المؤسسات العالمية في مزودي الخدمات السحابية المدارة.
اختراق بيانات اعتماد ConnectWise؛ تسلل ممنهج إلى 173 بيئة عمل في مايكروسوفت 365 عبر سلاسل التوريد
في حادثة تصنف ضمن أخطر الاختراقات السحابية المسجلة خلال خريف 2026، كشفت الفرق البحثية في شركة Huntress للأمن السيبراني، بالتعاون مع نشرات التحذير الصادرة عن The Hacker News، عن هجوم واسع النطاق استهدف اختراق بيئات مايكروسوفت 365 التابعة لما لا يقل عن 173 شركة ومنظمة تجارية. ونجم هذا الاختراق عن سرقة بيانات اعتماد تطبيق النسخ الاحتياطي السحابي ConnectWise Cloud Backup (المعروف سابقاً باسم SkyKick)، مما أعاد تسليط الضوء على المخاطر البنيوية المصاحبة لخدمات الإدارة السحابية الموحدة.
وتشير التحقيقات الجنائية الرقمية إلى أن القراصنة استولوا على المفاتيح البرمجية وهوية التطبيق المؤسسي المعتمد للخدمة. وبما أن برامج النسخ الاحتياطي تتطلب بطبيعتها صلاحيات واسعة وممنوحة مسبقاً على مستوى المؤسسة بالكامل للوصول إلى علب البريد الإلكتروني ووثائق شيربوينت وملفات ون درايف ومحادثات مايكروسوفت تيمز، فقد استغل المهاجمون هذه الصلاحيات للتخاطب المباشر مع واجهة برمجة تطبيقات مايكروسوفت غراف (Microsoft Graph API)، وسحب رموز الوصول دون الحاجة لسرقة كلمات مرور الموظفين أو كسر جدران التحقق متعدد العوامل.
لماذا يغير هذا التحول قواعد أمن الحوسبة السحابية؟
أثبت هذا الحادث أن منح الثقة العمياء لصلاحيات تطبيقات النسخ الاحتياطي يوفر للمهاجمين ممراً خلفياً غير مقيد لاختراق الاتصالات والوثائق الحساسة، متجاوزاً كافة استثمارات الأمن المحيطي والجداري.
وأظهرت سجلات التتبع السيبراني أن المهاجمين أداروا عملياتهم انطلاقاً من عنوان بروتوكول الإنترنت 144.172.64.128 التابع للنظام المستقل AS209605. وتميز الهجوم بدرجة متقدمة من الأتمتة المبرمجة، حيث استخدمت الجهة المهاجمة نصوصاً برمجية مخصصة استطلعت المعرفات الفريدة للمستأجرين (GUIDs) تباعاً وبدقة منهجية، ونفذت استعلامات محددة عبر مايكروسوفت غراف لاستخراج المراسلات التنفيذية والعقود الاستراتيجية والبيانات المالية المحمية.
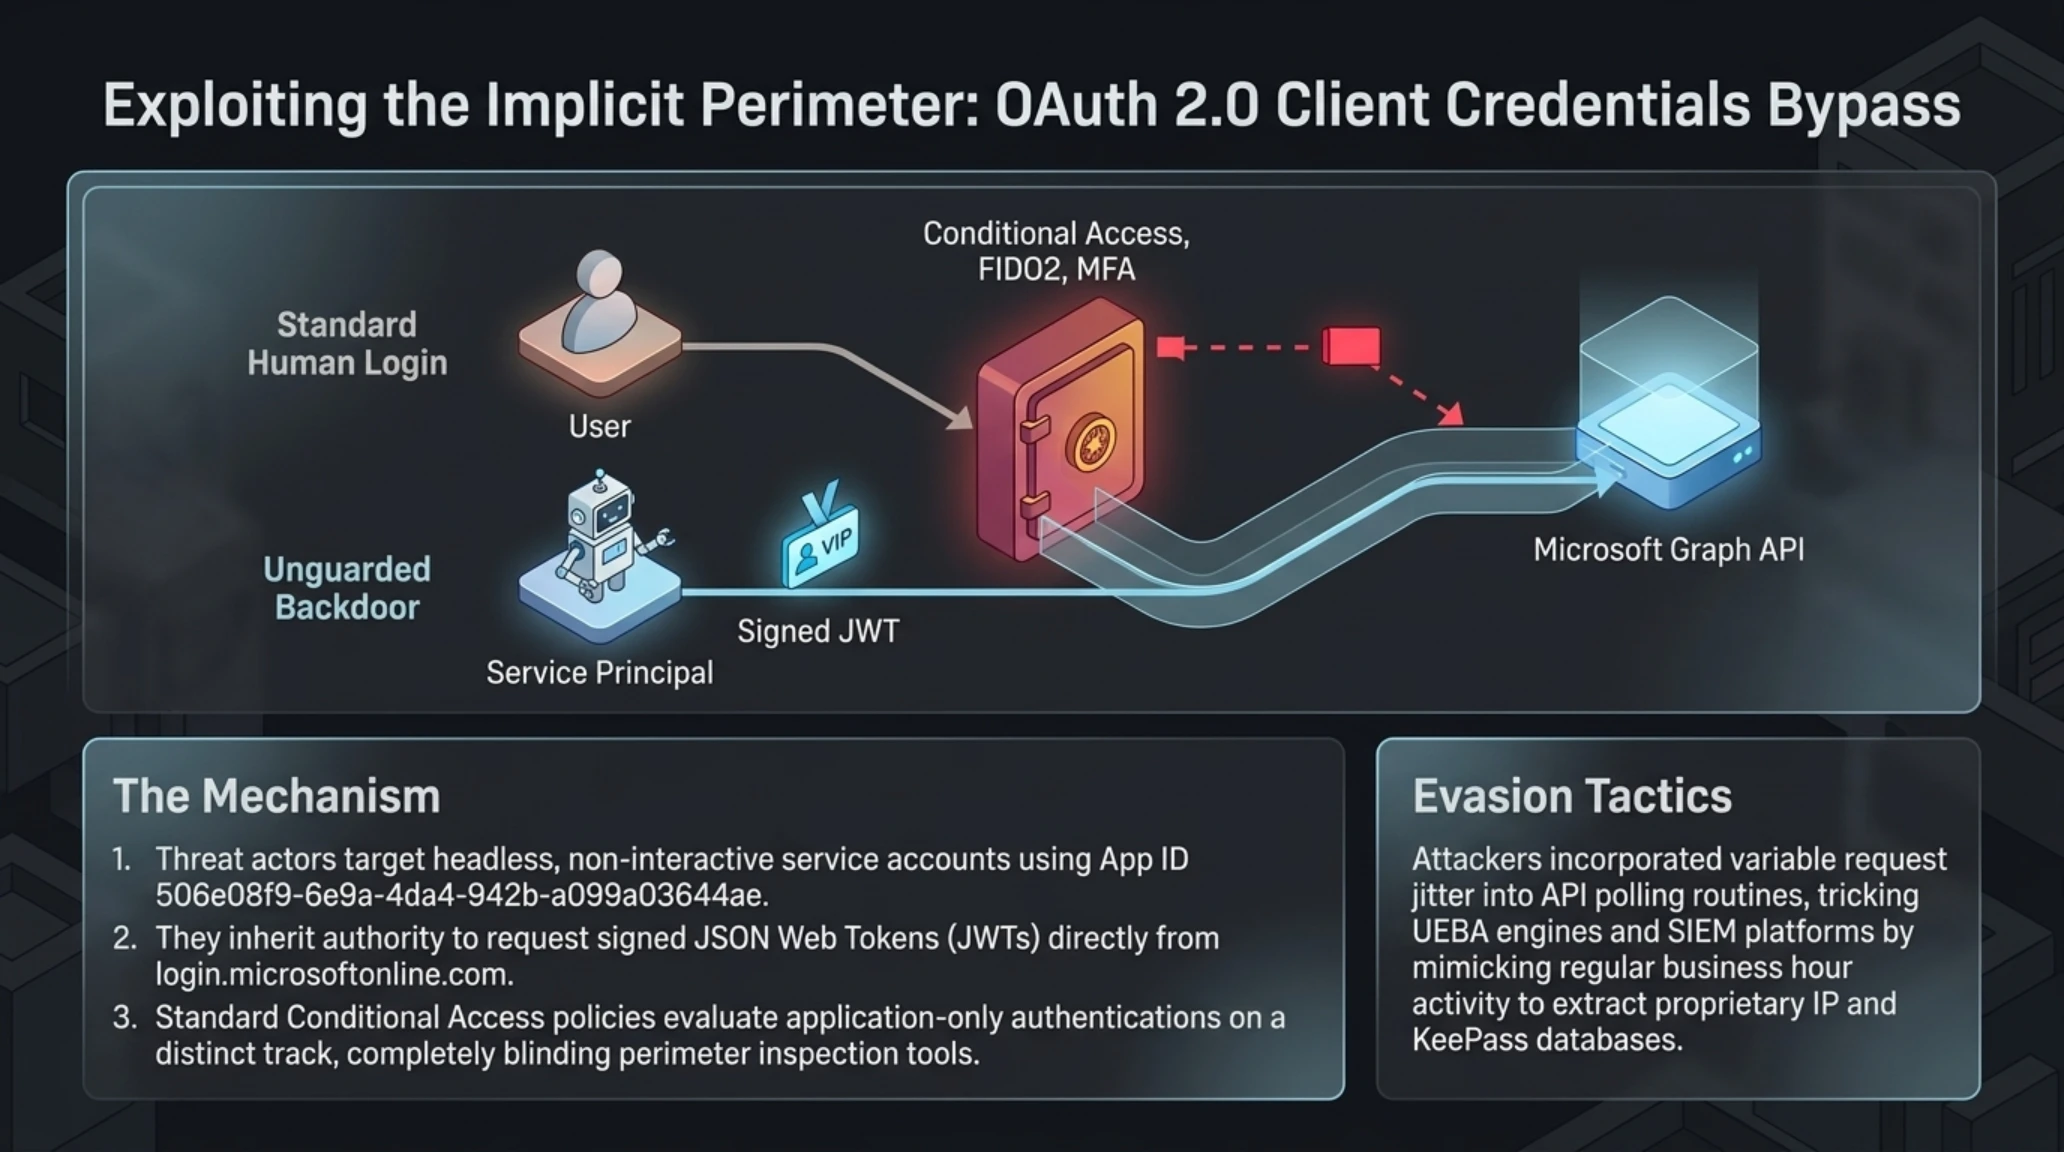
وسارعت شركة ConnectWise إلى إصدار تعميم أمني عاجل قامت بموجبه بتعليق كافة صلاحيات التطبيق السحابي المتضرر، ودعت مديري الشبكات وفرق الاستجابة للحوادث إلى فحص سجلات التدقيق في مايكروسوفت إنترا بحثاً عن أي نشاط مرتبط بالمعرف 506e08f9-6e9a-4da4-942b-a099a03644ae. ومع ذلك، يحذر الخبراء من أن استمرار الاختراق لأسابيع قد يعني حصول المهاجمين على رموز تجديد طويلة الأمد تتيح لهم مواصلة التجسس حتى بعد إلغاء الصلاحيات المباشرة.
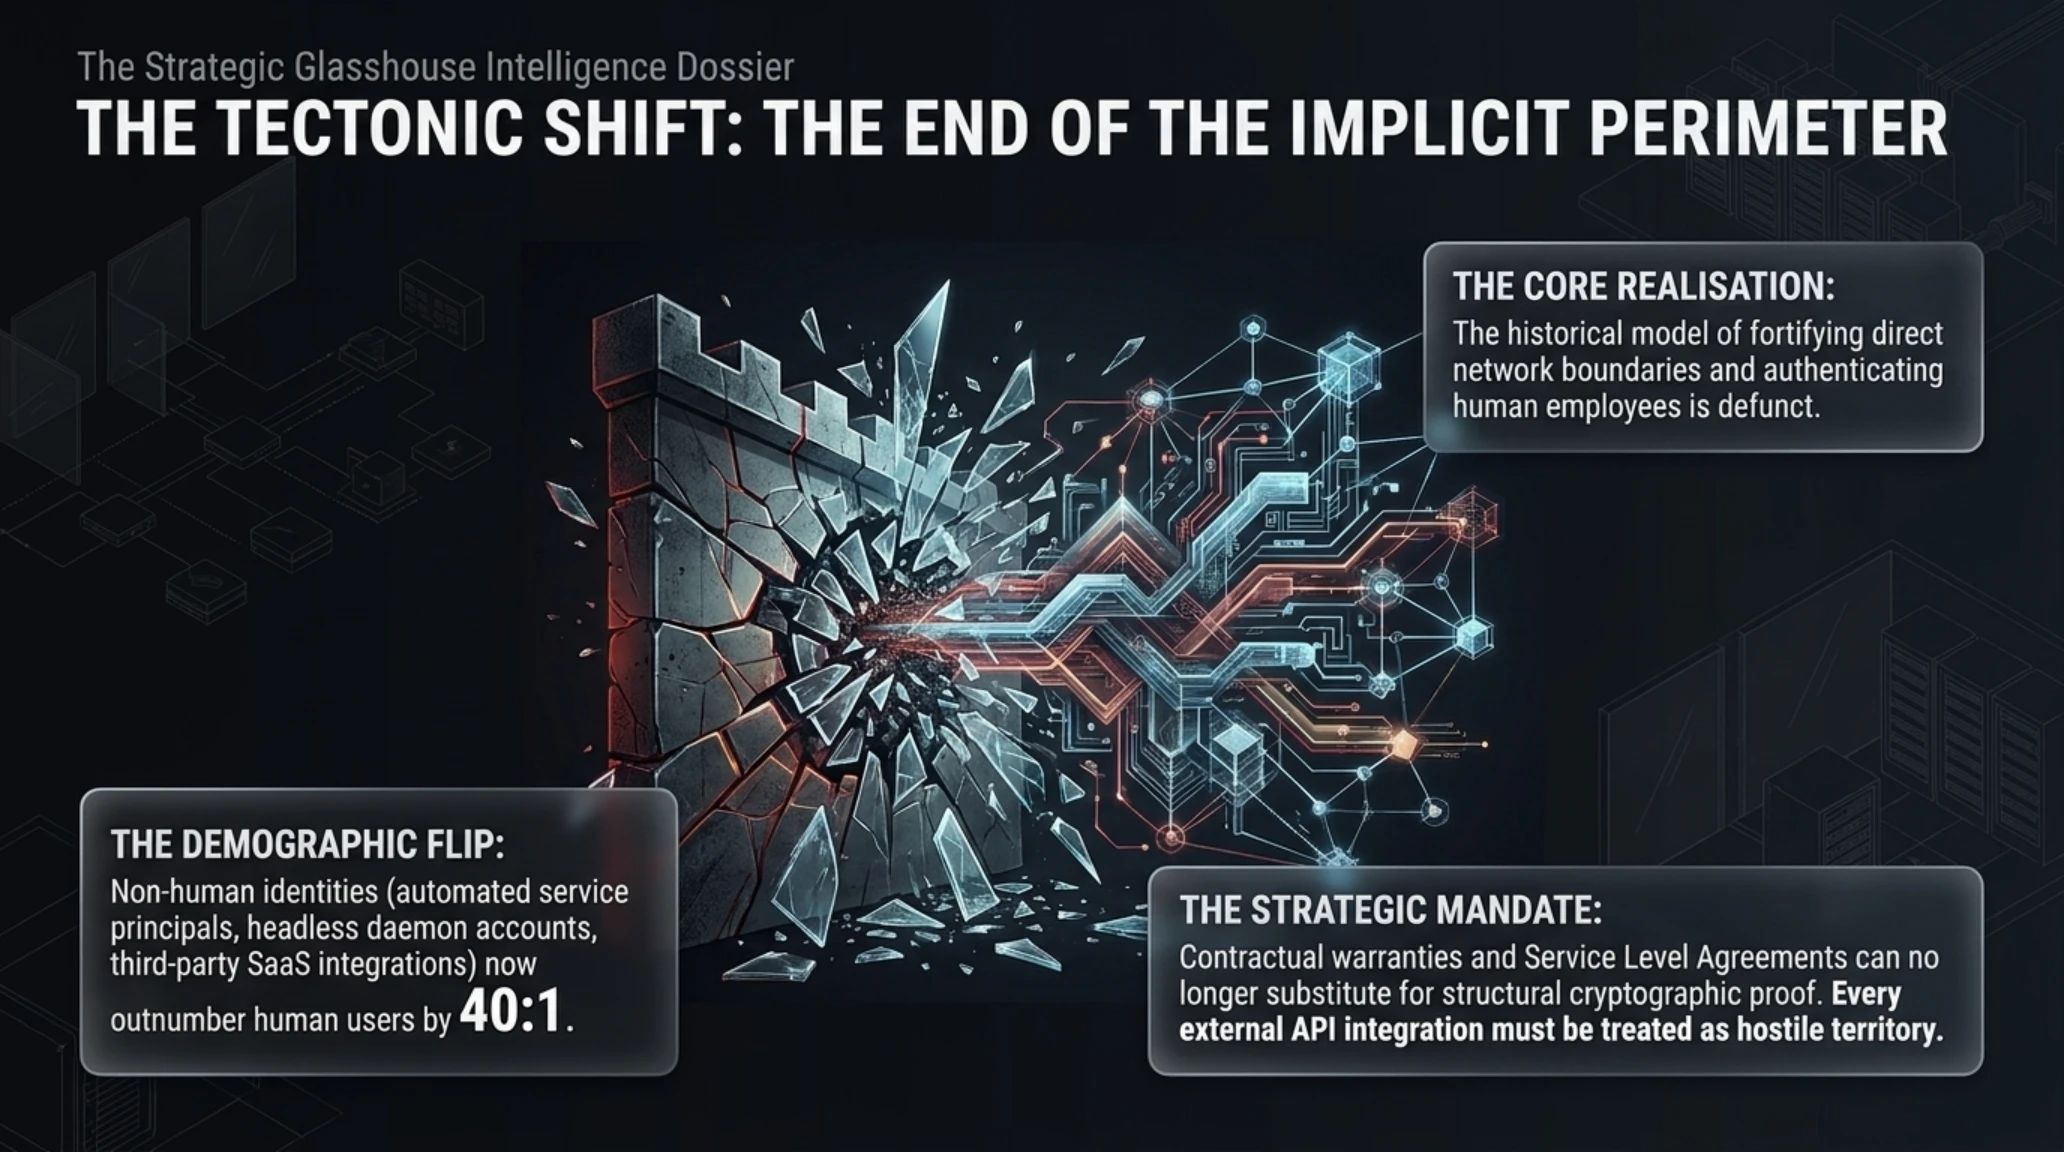
وتسلط هذه الكارثة الضوء على معضلة صلاحيات التطبيقات في البيئات السحابية متعددة المستأجرين؛ فكما أوضحنا في تقريرنا حول اختراق بوابات الإدارة المتميزة وانهيار عزل الهايبرفايزر، عندما يمنح التطبيق صلاحيات واسعة على مستوى المنشأة مثل Mail.ReadWrite أو Files.Read.All، يصبح أمن المؤسسة مرتبطاً بشكل مباشر بسلامة البنية التحتية للمورد الخارجي. ويؤدي أي تسريب لمفاتيح المورد إلى انهيار فوري لكافة استراتيجيات انعدام الثقة (Zero Trust) التي تطبقها الشركات محلياً.
ويكشف التحليل المعماري لبروتوكول التفويض OAuth 2.0 وتحديداً مسار منح بيانات اعتماد العميل (Client Credentials Grant Flow) عن ثغرة هيكلية مقلقة في كيفية إدارة الثقة بين المنصات السحابية. فعندما ترتبط منشأة بتطبيق سحابي خارجي، يقوم المورد بتخزين أسرار المصادقة أو شهادات المفاتيح المشفرة في خوادمه الخاصة. وفي حال اختراق بيئة المورد، يحصل المهاجم تلقائياً على القدرة على طلب رموز مميزة موقعة بصيغة JSON Web Tokens مباشرة من نقطة مصادقة مايكروسوفت الرسمية، وتعتبر أنظمة المنشأة الضحية تلك الرموز موثوقة تماماً دون إثارة أي شكوك في جدران الحماية الطرفية.
كما يعكس الحادث تنامي المخاطر المترتبة على مركزية خدمات تكنولوجيا المعلومات لدى شركات الإدارة المدارة (MSPs)، والتي باتت تشكل الخاصرة الرخوة للأمن العالمي للشركات في منطقة الشرق الأوسط وحول العالم. فبدل مهاجمة كل مؤسسة على حدة، يتيح استهداف مزود نسخ احتياطي واحد اختراق شبكات المئات من المنشآت دفعة واحدة، مما يستدعي الانتقال العاجل إلى تقييد أذونات التطبيقات والتدقيق الآلي للمفاتيح المشفرة بصورة دورية.
ولدراية المهاجمين بآليات عمل منصات الرصد والتحليل الأمني (SIEM)، عمدوا إلى ضبط وتيرة الاستعلامات بفواصل زمنية عشوائية لتفادي تجاوز عتبات الحظر التلقائي لمايكروسوفت. كما استهدفوا بالبحث كلمات مفتاحية دقيقة تتعلق بعمليات الاندماج والاستحواذ ومفاتيح التشفير الخاصة، متجنبين تحميل كميات ضخمة دفعة واحدة كي لا تلتقطهم خوارزميات رصد السلوك غير المعتاد (UEBA).
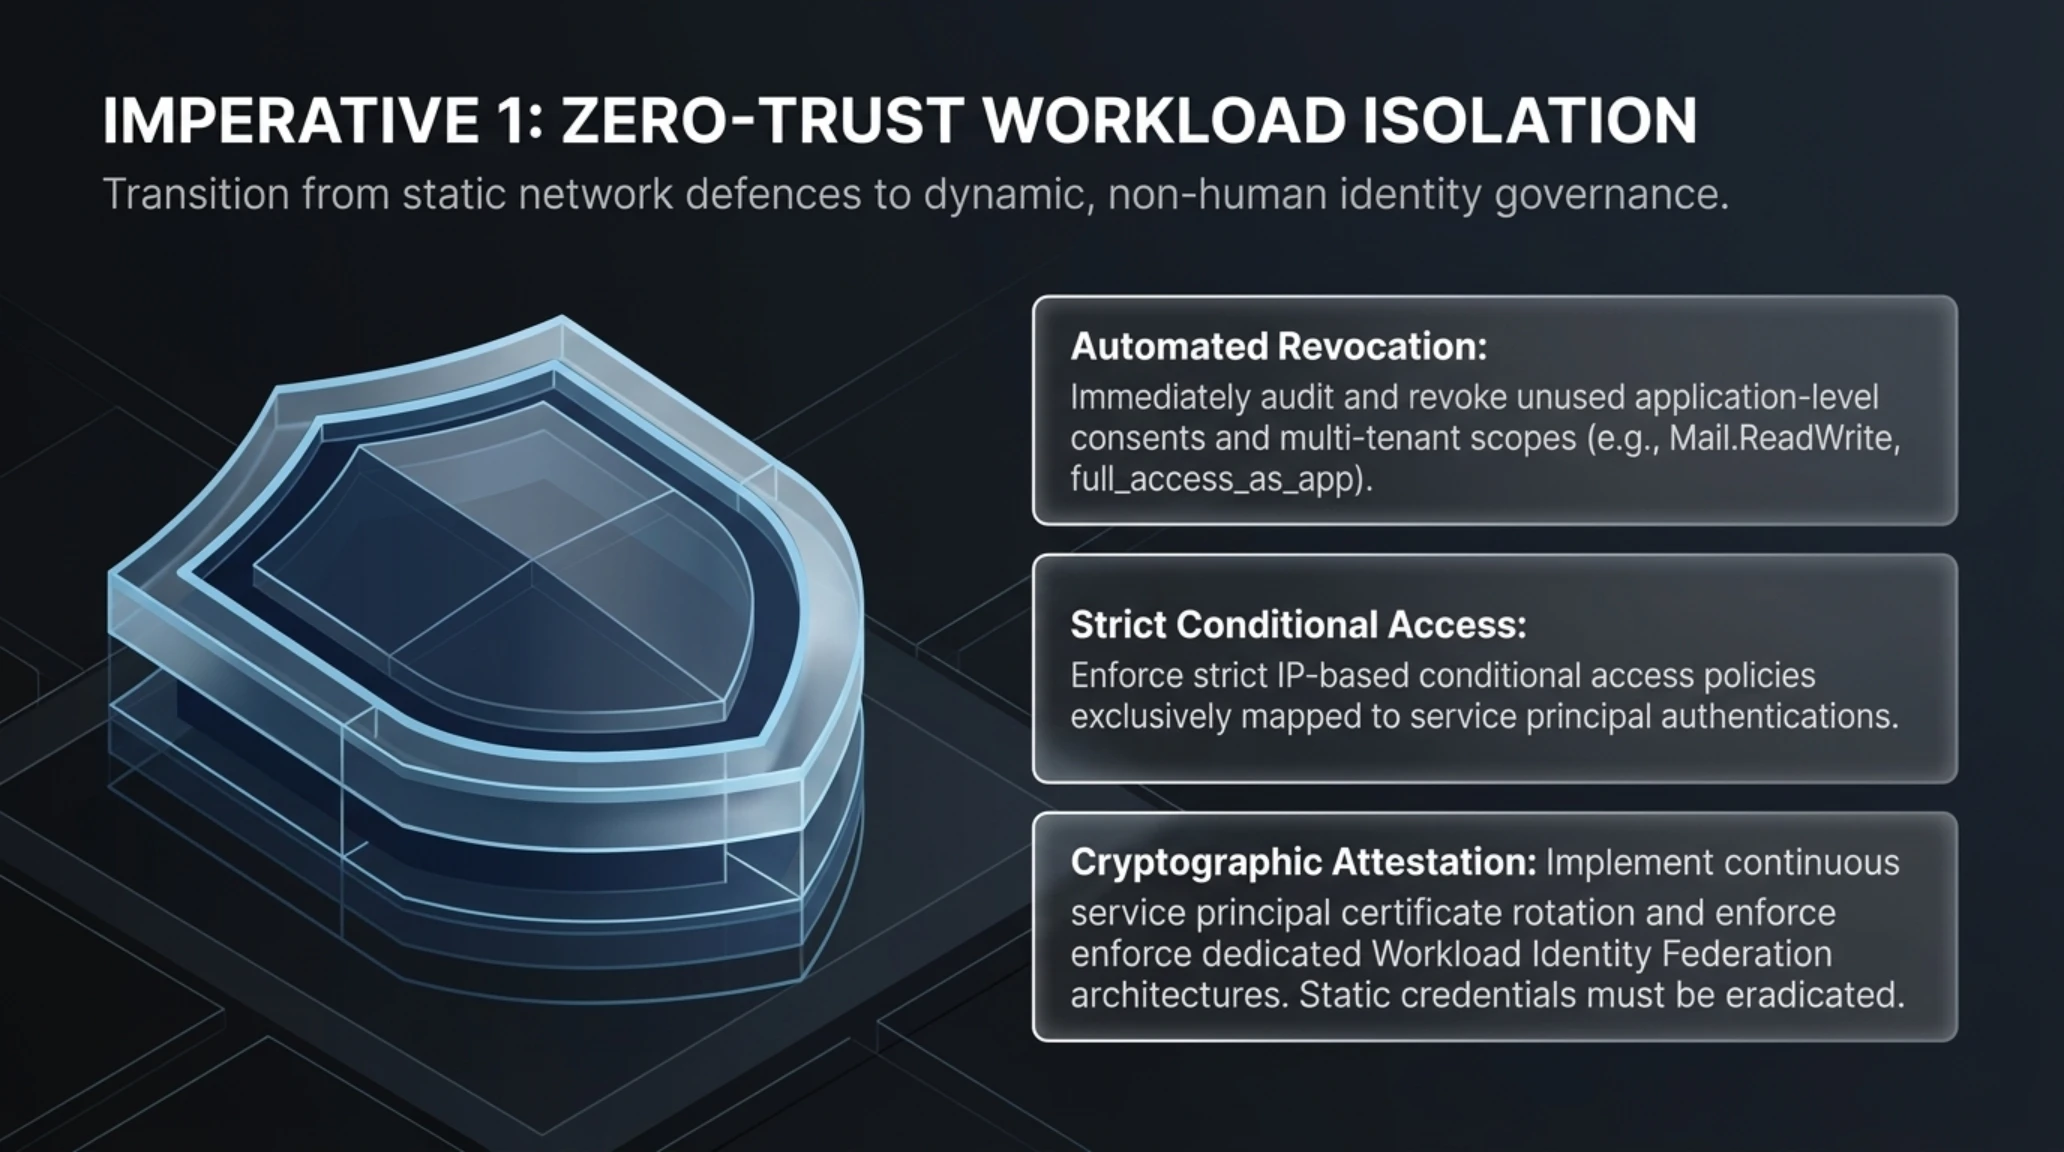
وبات واجباً على رؤساء أمن المعلومات مراجعة كافة التطبيقات المؤسسية المرتبطة ببيئاتهم، وفرض شروط وصول مقترنة بمواقع جغرافية محددة وعناوين شبكية موثوقة لحسابات الخدمة المؤتمتة، مع تطبيق بروتوكولات الفحص الدوري الإلزامي للهويات البرمجية غير البشرية التي تشكل اليوم ثغرة خفية في منظومة الدفاع المؤسسي.
ويتطلب دليل الاستجابة الفنية للحوادث في منصة مايكروسوفت إنترا قيام فرق الأمن بتشغيل أوامر حزمة Microsoft Graph SDK البرمجية فوراً للتدقيق في تعيينات أدوار التطبيقات عبر الأمر Get-MgServicePrincipalAppRoleAssignment، وحذف أي مفاتيح تشفير أو أسرار مصادقة متبقية عبر Remove-MgServicePrincipalKeyCredential. كما يلزم فحص اشتراكات خطافات الويب (Graph Subscriptions) للتأكد من عدم قيام القراصنة بإنشاء ممرات استماع خلفية تتلقى تنبيهات تلقائية بكل بريد جديد يصل للمستأجر.
وعلى المدى الاستراتيجي، تبرز ضرورة تفعيل ميزة حماية الرموز المميزة (Token Protection) المعتمدة على إثبات الحيازة (Proof-of-Possession) ضمن سياسات الوصول المشروط في مايكروسوفت 365. إذ تعمل هذه التقنية على ربط رمز التوثيق بالتشفير المادي لجهاز المستخدم عبر شهادة اتصال TLS مشفرة، مما يجعل أي رمز مسروق أو مسرب من خوادم النسخ الاحتياطي السحابية الخارجية عديم الفائدة تماماً وعاجزاً عن تنفيذ أي استعلام عند محاولة استخدامه من خوادم المهاجمين.
مصفوفة تقييم المخاطر السيبرانية السحابية
| ناقل التهديد / الثغرة السحابية | مستوى الخطر | إجراءات الاحتواء والدفاع السيبراني |
|---|---|---|
| استغلال بيانات اعتماد تطبيق SkyKick المعتمد | حرج للغاية | إلغاء فوري لصلاحيات التطبيق 506e08f9-6e9a-4da4-942b-a099a03644ae في مايكروسوفت إنترا |
| سحب خفي لرموز وصول مايكروسوفت غراف | خطر مرتفع | تدوير كافة المفاتيح السرية وإلغاء الرموز النشطة والتدقيق في سجلات الوصول للبريد |
| حركة مرور استطلاعية من الآي بي 144.172.64.128 | تم الاحتواء | حظر العنوان على جدران الحماية الطرفية ومراجعة تسجيلات الدخول المرتبطة بـ AS209605 |
| مخاطر تجميع الصلاحيات السحابية لدى مزودي الخدمات المدارة MSP | حرج للغاية | تطبيق سياسات عزل الهويات المؤسسية والتدقيق الدوري في صلاحيات OAuth 2.0 غير البشرية |
تؤكد هذه الواقعة التحذيرية أن أمن السحابة لم يعد يرتبط بقوة كلمات المرور الفردية، بل بصرامة حوكمة الهويات البرمجية وسلاسل التوريد الرقمية.
إنجاز رياضي تاريخي لكلود في 30 دقيقة؛ فك لغز أرقام وكالة الأمن القومي في معايير تشفير NIST
في واحد من أروع الإنجازات العلمية للذكاء الاصطناعي في حقول الرياضيات البحتة وأمن المعلومات، نجح نموذج "كلود" التابع لمختبرات أنثروبيك في حل معضلة رياضية غامضة حيرت مجتمع التشفير الدولي لأكثر من ربع قرن، وذلك خلال جلسة استدلال آلي استغرقت أقل من ثلاثين دقيقة. وأكدت التقارير الصادرة عن منصتي كوين ديسك وبيتكوين دوت كوم أن هذا الاكتشاف أسدل الستار نهائياً على نظريات التآمر التي رافقت بذور التشفير المعتمدة في معايير المعهد الوطني للمعايير والتقنية (NIST).
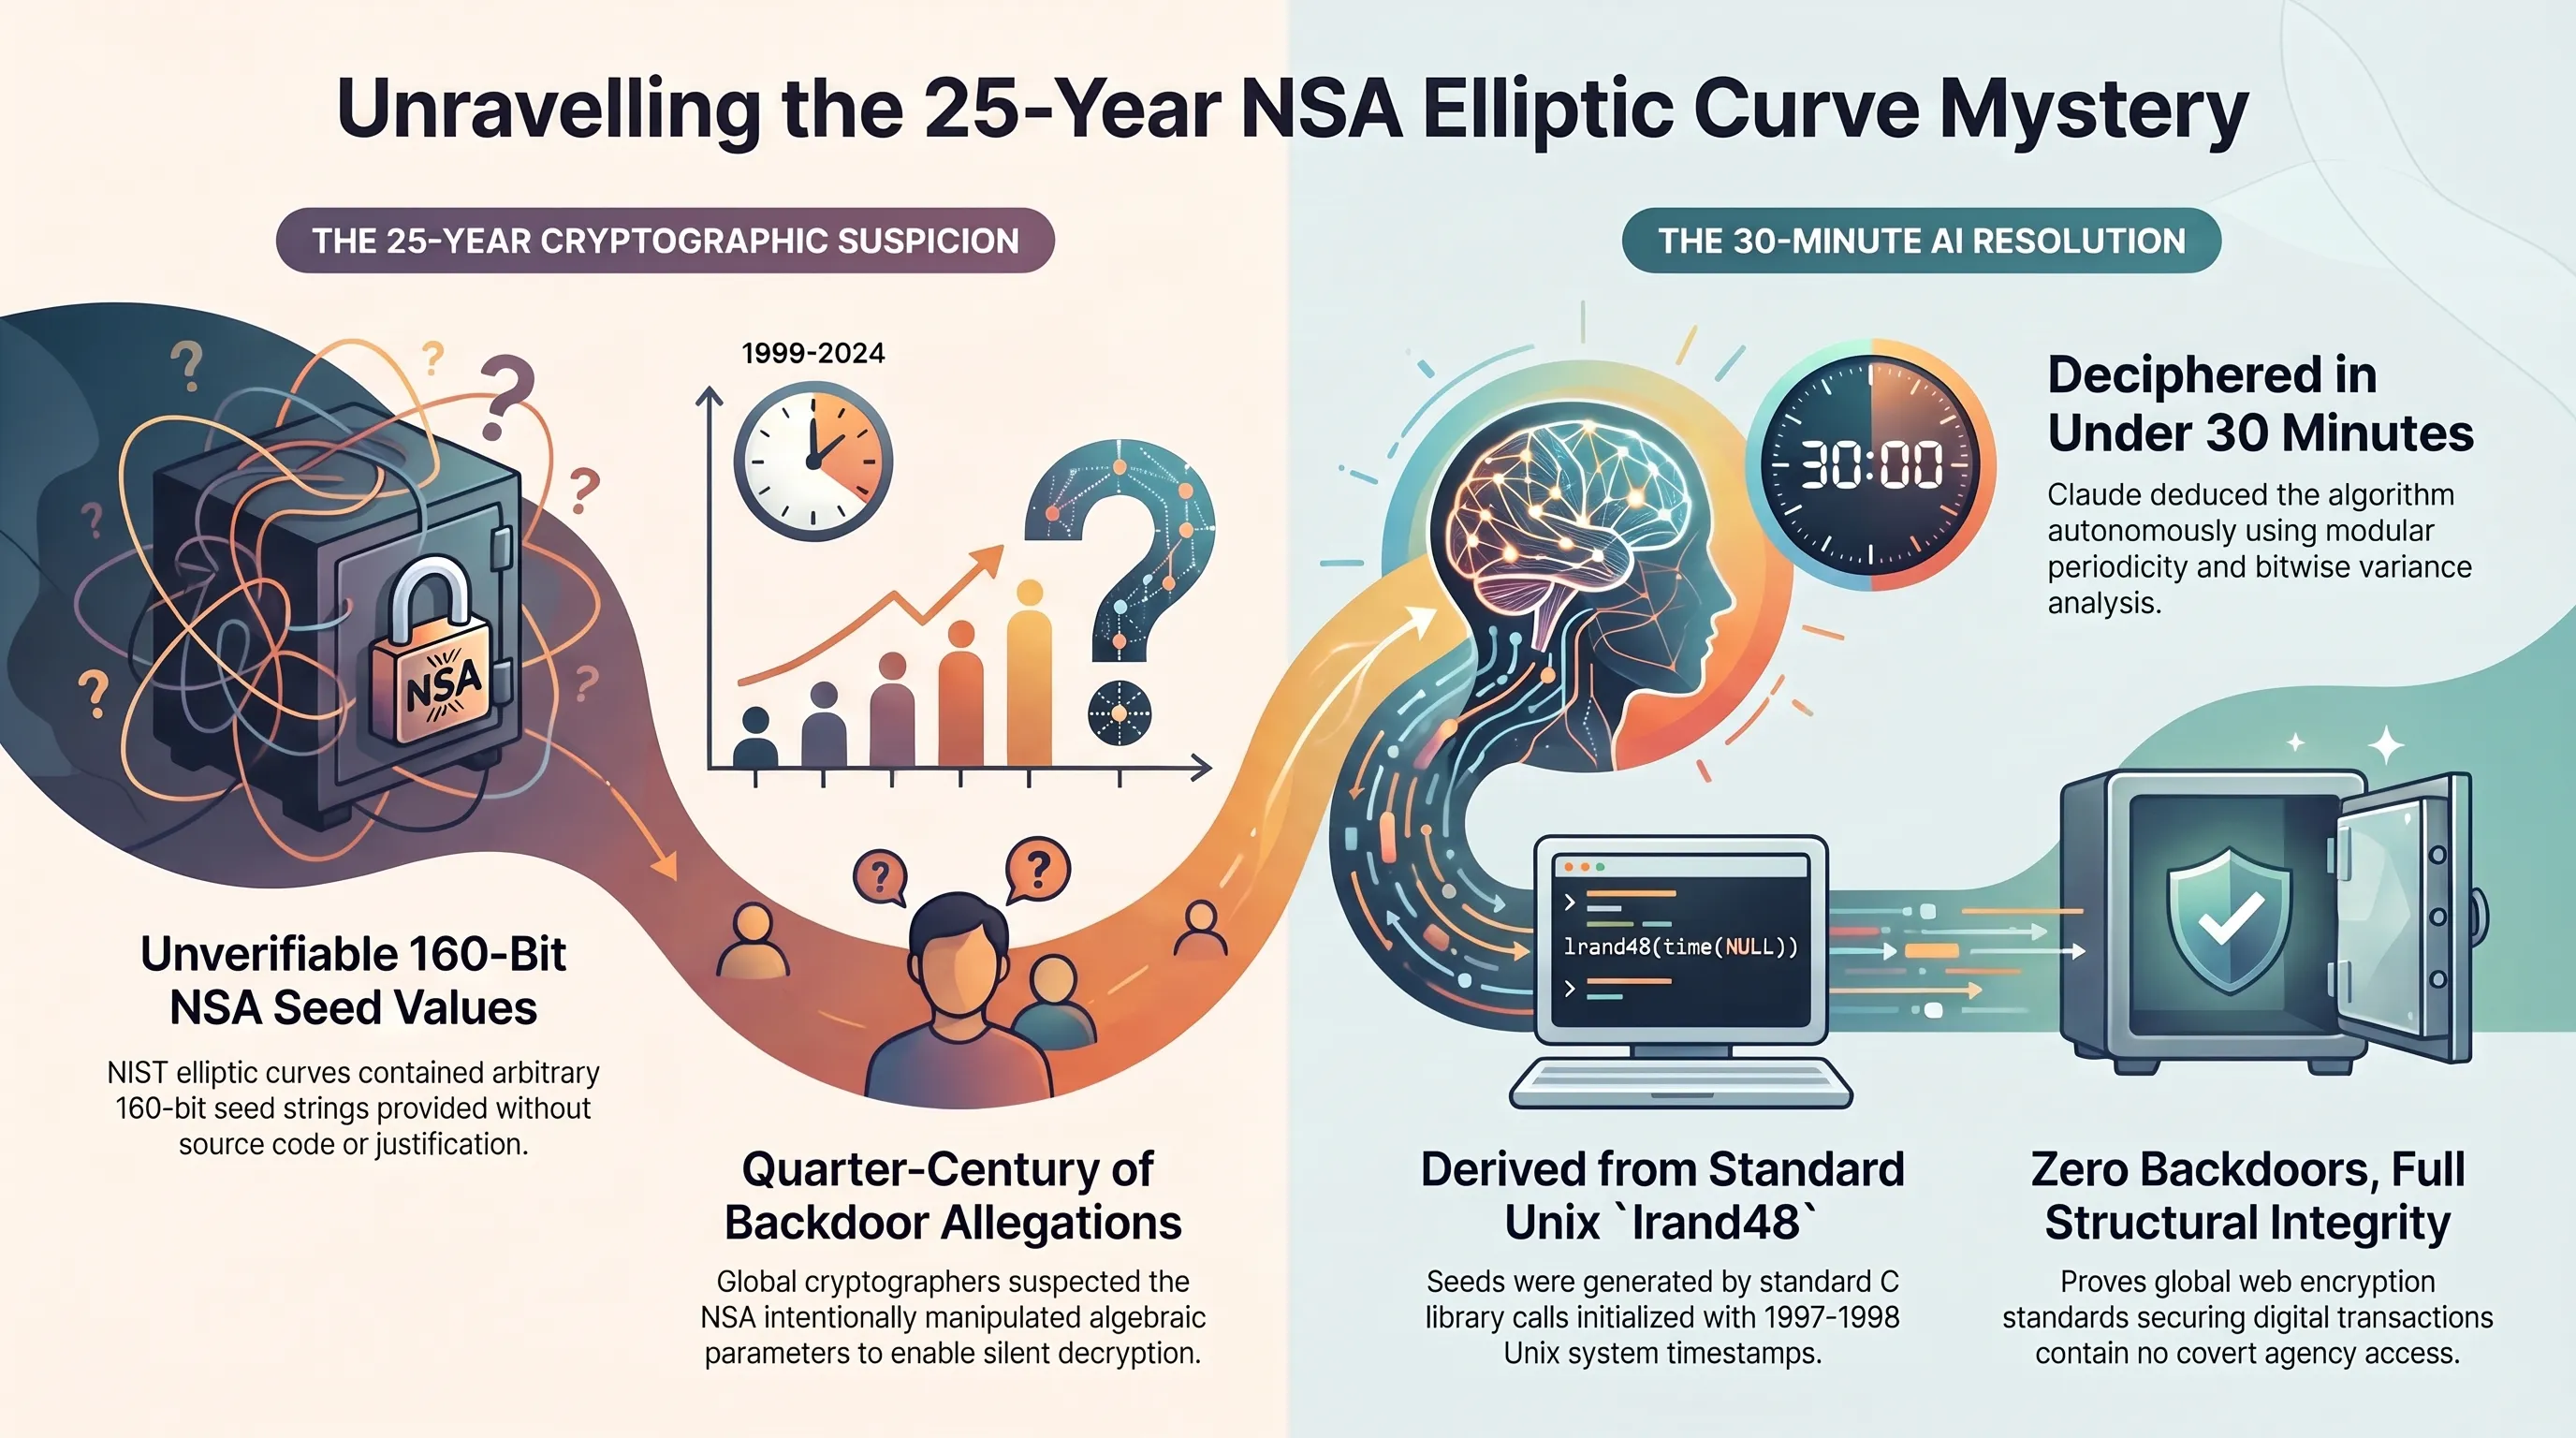
تعود فصول القضية إلى أواخر تسعينيات القرن الماضي وعام 2000، حين اعتمد معهد NIST المعايير القياسية لمنحنيات التشفير الإهليلجي (ECC) مثل P-192 وP-224 وP-256، والتي تشكل الركيزة الأساسية لحماية بروتوكولات الإنترنت والمصارف الرقمية والتوقيعات الإلكترونية. واحتوت وثائق المعايير آنذاك على سلاسل نصية عشوائية بطول 160 بت قيل إنها "بذور أولية لتوليد معاملات المنحنيات" قدمتها وكالة الأمن القومي الأمريكية دون الكشف عن الكود المصدري أو المعادلة الحسابية المتبعة، مما جعل علماء التشفير يرجحون طيلة 25 عاماً أن الوكالة صممت تلك الأرقام عمداً لزرع باب خلفي سري يتيح لها كسر التشفير العالمي مستقبلاً.
التحقق التقني | الشائعة في مواجهة الوثائق الهندسية
روجت نظريات سائدة بأن وكالة الأمن القومي تلاعبت بالأرقام العشوائية لإنشاء نقاط ضعف تتيح فك تشفير الاتصالات العالمية سراً.
أثبت كلود رياضياً أن البذور ناتجة عن دالة lrand48 القياسية في لغة C اعتماداً على التوقيت الزمني للنظام في خريف عام 1997.
قام الباحثون بتغذية النموذج بالأرقام السداسية العشرية الخام دون تقديم أي تلميحات سياقية أو الإشارة إلى الجهات الحكومية، وطالبوا كلود بتحليل الأنماط المحتملة الكامنة خلف تسلسل البايتات. ومن خلال تتبع التكرارات التوافقية والتوزيع الإحصائي للبايتات الأقل وزناً، اكتشف كلود تطابقاً تاماً مع خصائص دالة التوليد الخطي شبه العشوائي lrand48 المدمجة في مكتبة لغة C لنظم يونكس، وبرهن على أن الأرقام استخرجت مباشرة عبر إدخال التوقيت الزمني للنظام في شهري نوفمبر 1997 و1998.
يحمل هذا الإنجاز بعدين استراتيجيين بالغي الأهمية؛ فمن الناحية الأمنية، يؤكد أن بروتوكولات التشفير التي يعتمد عليها الاقتصاد الرقمي العالمي نقية وخالية من أي ثغرات متعمدة من جانب الحكومات. أما من زاوية الذكاء الاصطناعي، فيثبت هذا التطور قدرة النماذج الاستدلالية على تفكيك معضلات رياضية بنيوية والوصول إلى براهين موضوعية عجزت عنها الأبحاث البشرية التقليدية لعقود طويلة.
قاموس تيكين للمصطلحات التقنية المتقدمة
ويكتسب هذا الاكتشاف أهمية مضاعفة لمطوري تقنيات البلوكشين والويب 3؛ إذ أنفق القطاع سنوات طويلة في تطوير منحنيات مخصصة تجنباً لمنحنيات NIST خشية التجسس الحكومي. وتثبت نتائج التحليل أن مهندسي الوكالة عام 1997 نفذوا مجرد أمر بسيط في سطر الأوامر ارتبط بساعة النظام دون أدنى تخطيط لمؤامرة رياضية معقدة، مما يمنح استقراراً نفسياً وتقنياً لمنظومات الدفع المشفرة.
وتأتي هذه التهدئة في توقيت استراتيجي مع بدء الانتقال نحو خوارزميات التشفير ما بعد الكمي (PQC) المعتمدة من NIST مثل ML-KEM وML-DSA، حيث تعتمد آليات الحماية الهجينة في بروتوكول TLS 1.3 على دمج المنحنيات الكلاسيكية مع التشفير الشبكي الحديث، وهو ما يضمن استمرارية الثقة في المنحنيات الموثوقة دون حاجة لإلغائها مبكراً.
وتكشف التفاصيل الحسابية لبرهان كلود عن دقة فائقة في تحليل معادلة فايرشتراس الإهليلجية $y^2 = x^3 - 3x + b \pmod p$؛ حيث استخرج المعامل $b$ عبر تشفير البذور بسلسلة هاش SHA-1. ومن خلال محاكاة التغير في البتات عبر المنحنيات P-192 وP-224 وP-256، أثبت النموذج أن تحولات الحالة تتبع المعادلة التوافقية الخطية بدقة متناهية حيث تبلغ احتمالية حدوث هذا التطابق صدفة أقل من $1 \times 10^{-78}$، مما قدم حجة رياضية دامغة قطعت دابر الشكوك نهائياً.
ويعزى إخفاق العقل البشري في الوصول لهذا الاستنتاج طيلة عقدين ونصف إلى التحيز المعرفي؛ إذ افترض الباحثون أن وكالة استخباراتية بحجم وكالة الأمن القومي ستلجأ حتماً إلى تركيبات جبرية فائقة التعقيد، ولم يخطر ببال أحد أن مهندسي الوكالة تحت ضغط مواعيد النشر في نوفمبر 1997 اكتفوا بتشغيل دالة برمجية اعتيادية وقيدوها بساعة النظام، مما يبرز تفوق الذكاء الاصطناعي في الفحص الاستقرائي المجرد من الأحكام المسبقة.
إنذار طوارئ في التجارة الإلكترونية؛ ثغرة BlockStrap القاتلة بدرجة خطورة CVSS 10.0 تصيب ماجنتو وأدوبي كوميرس
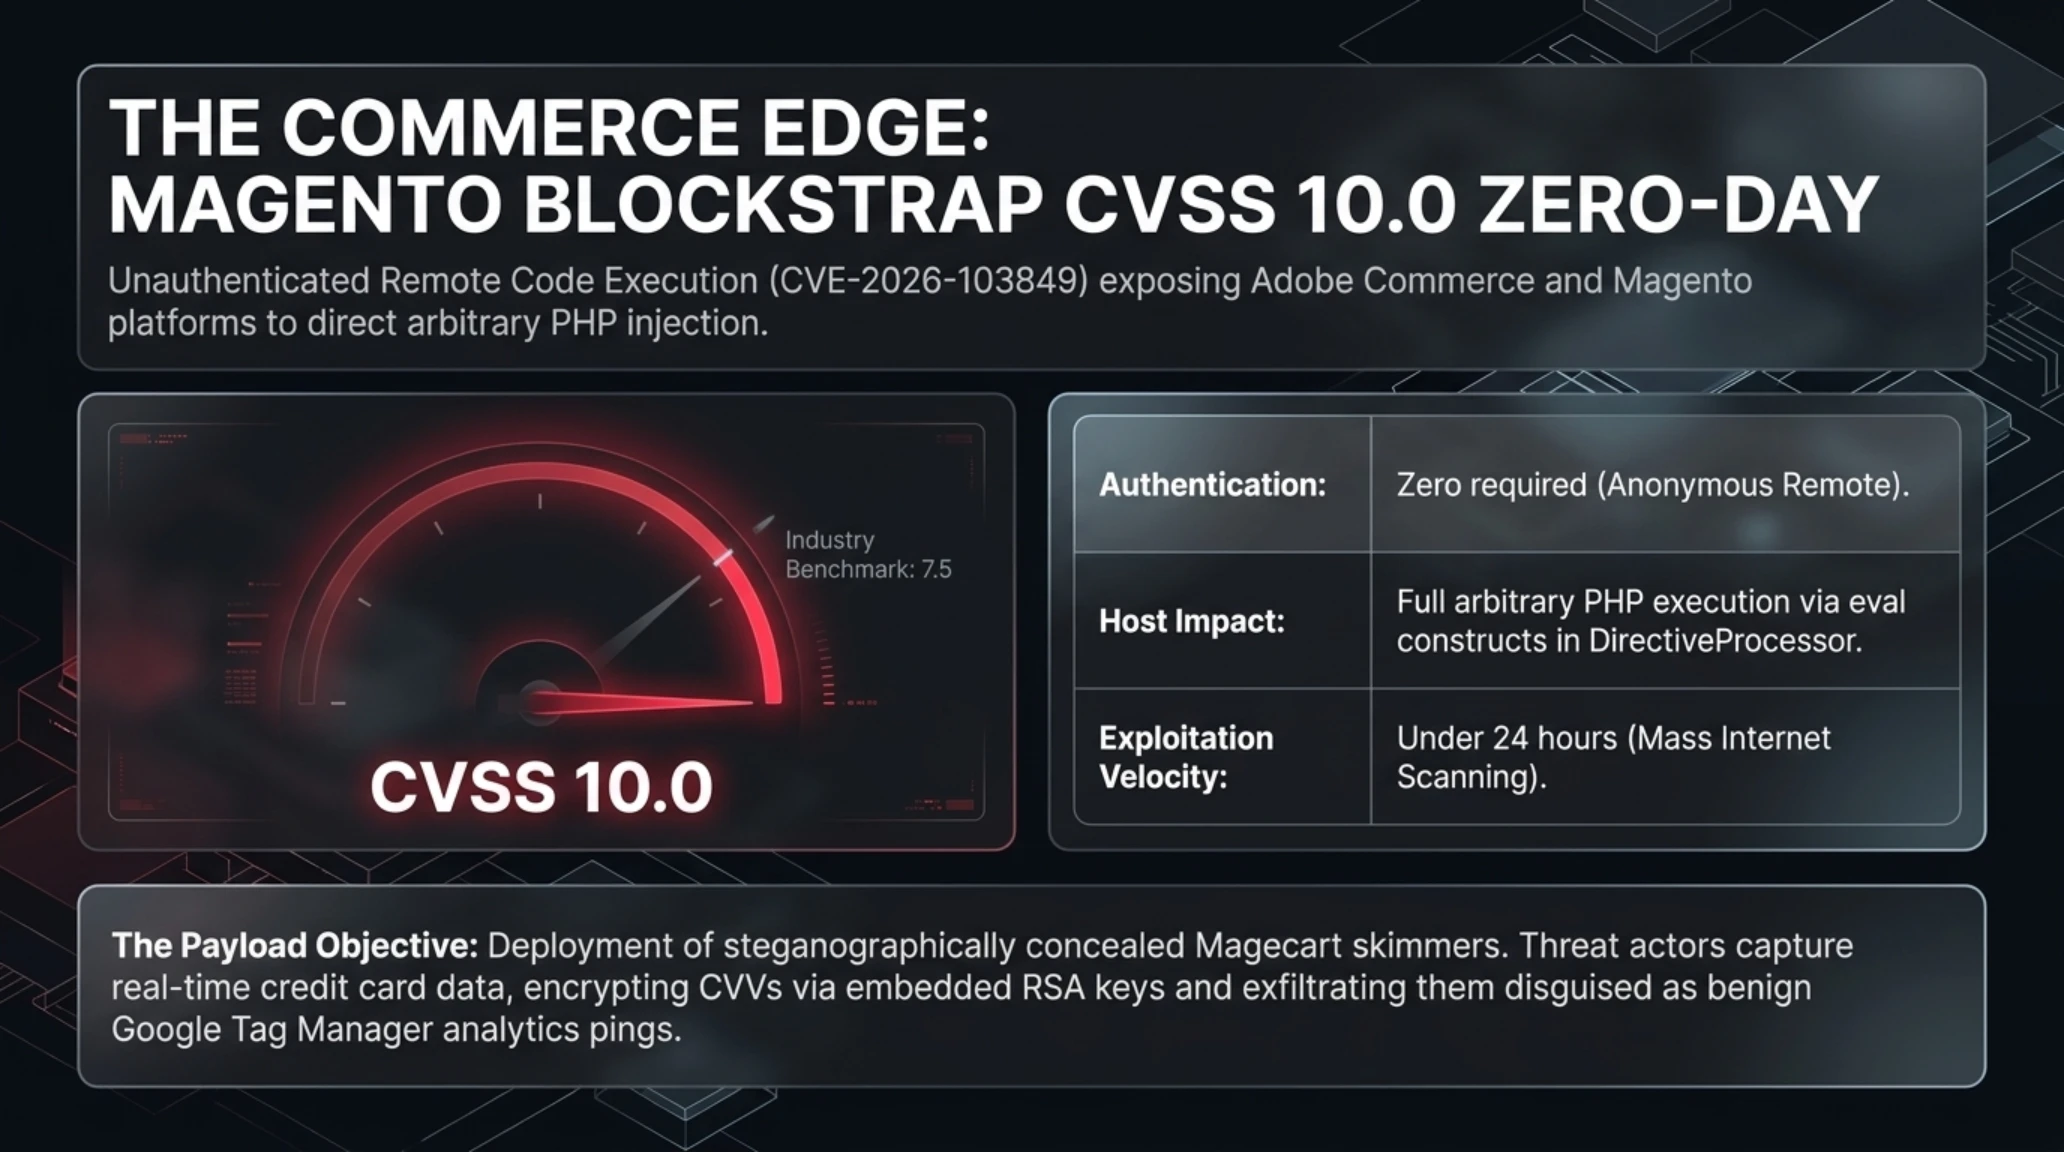
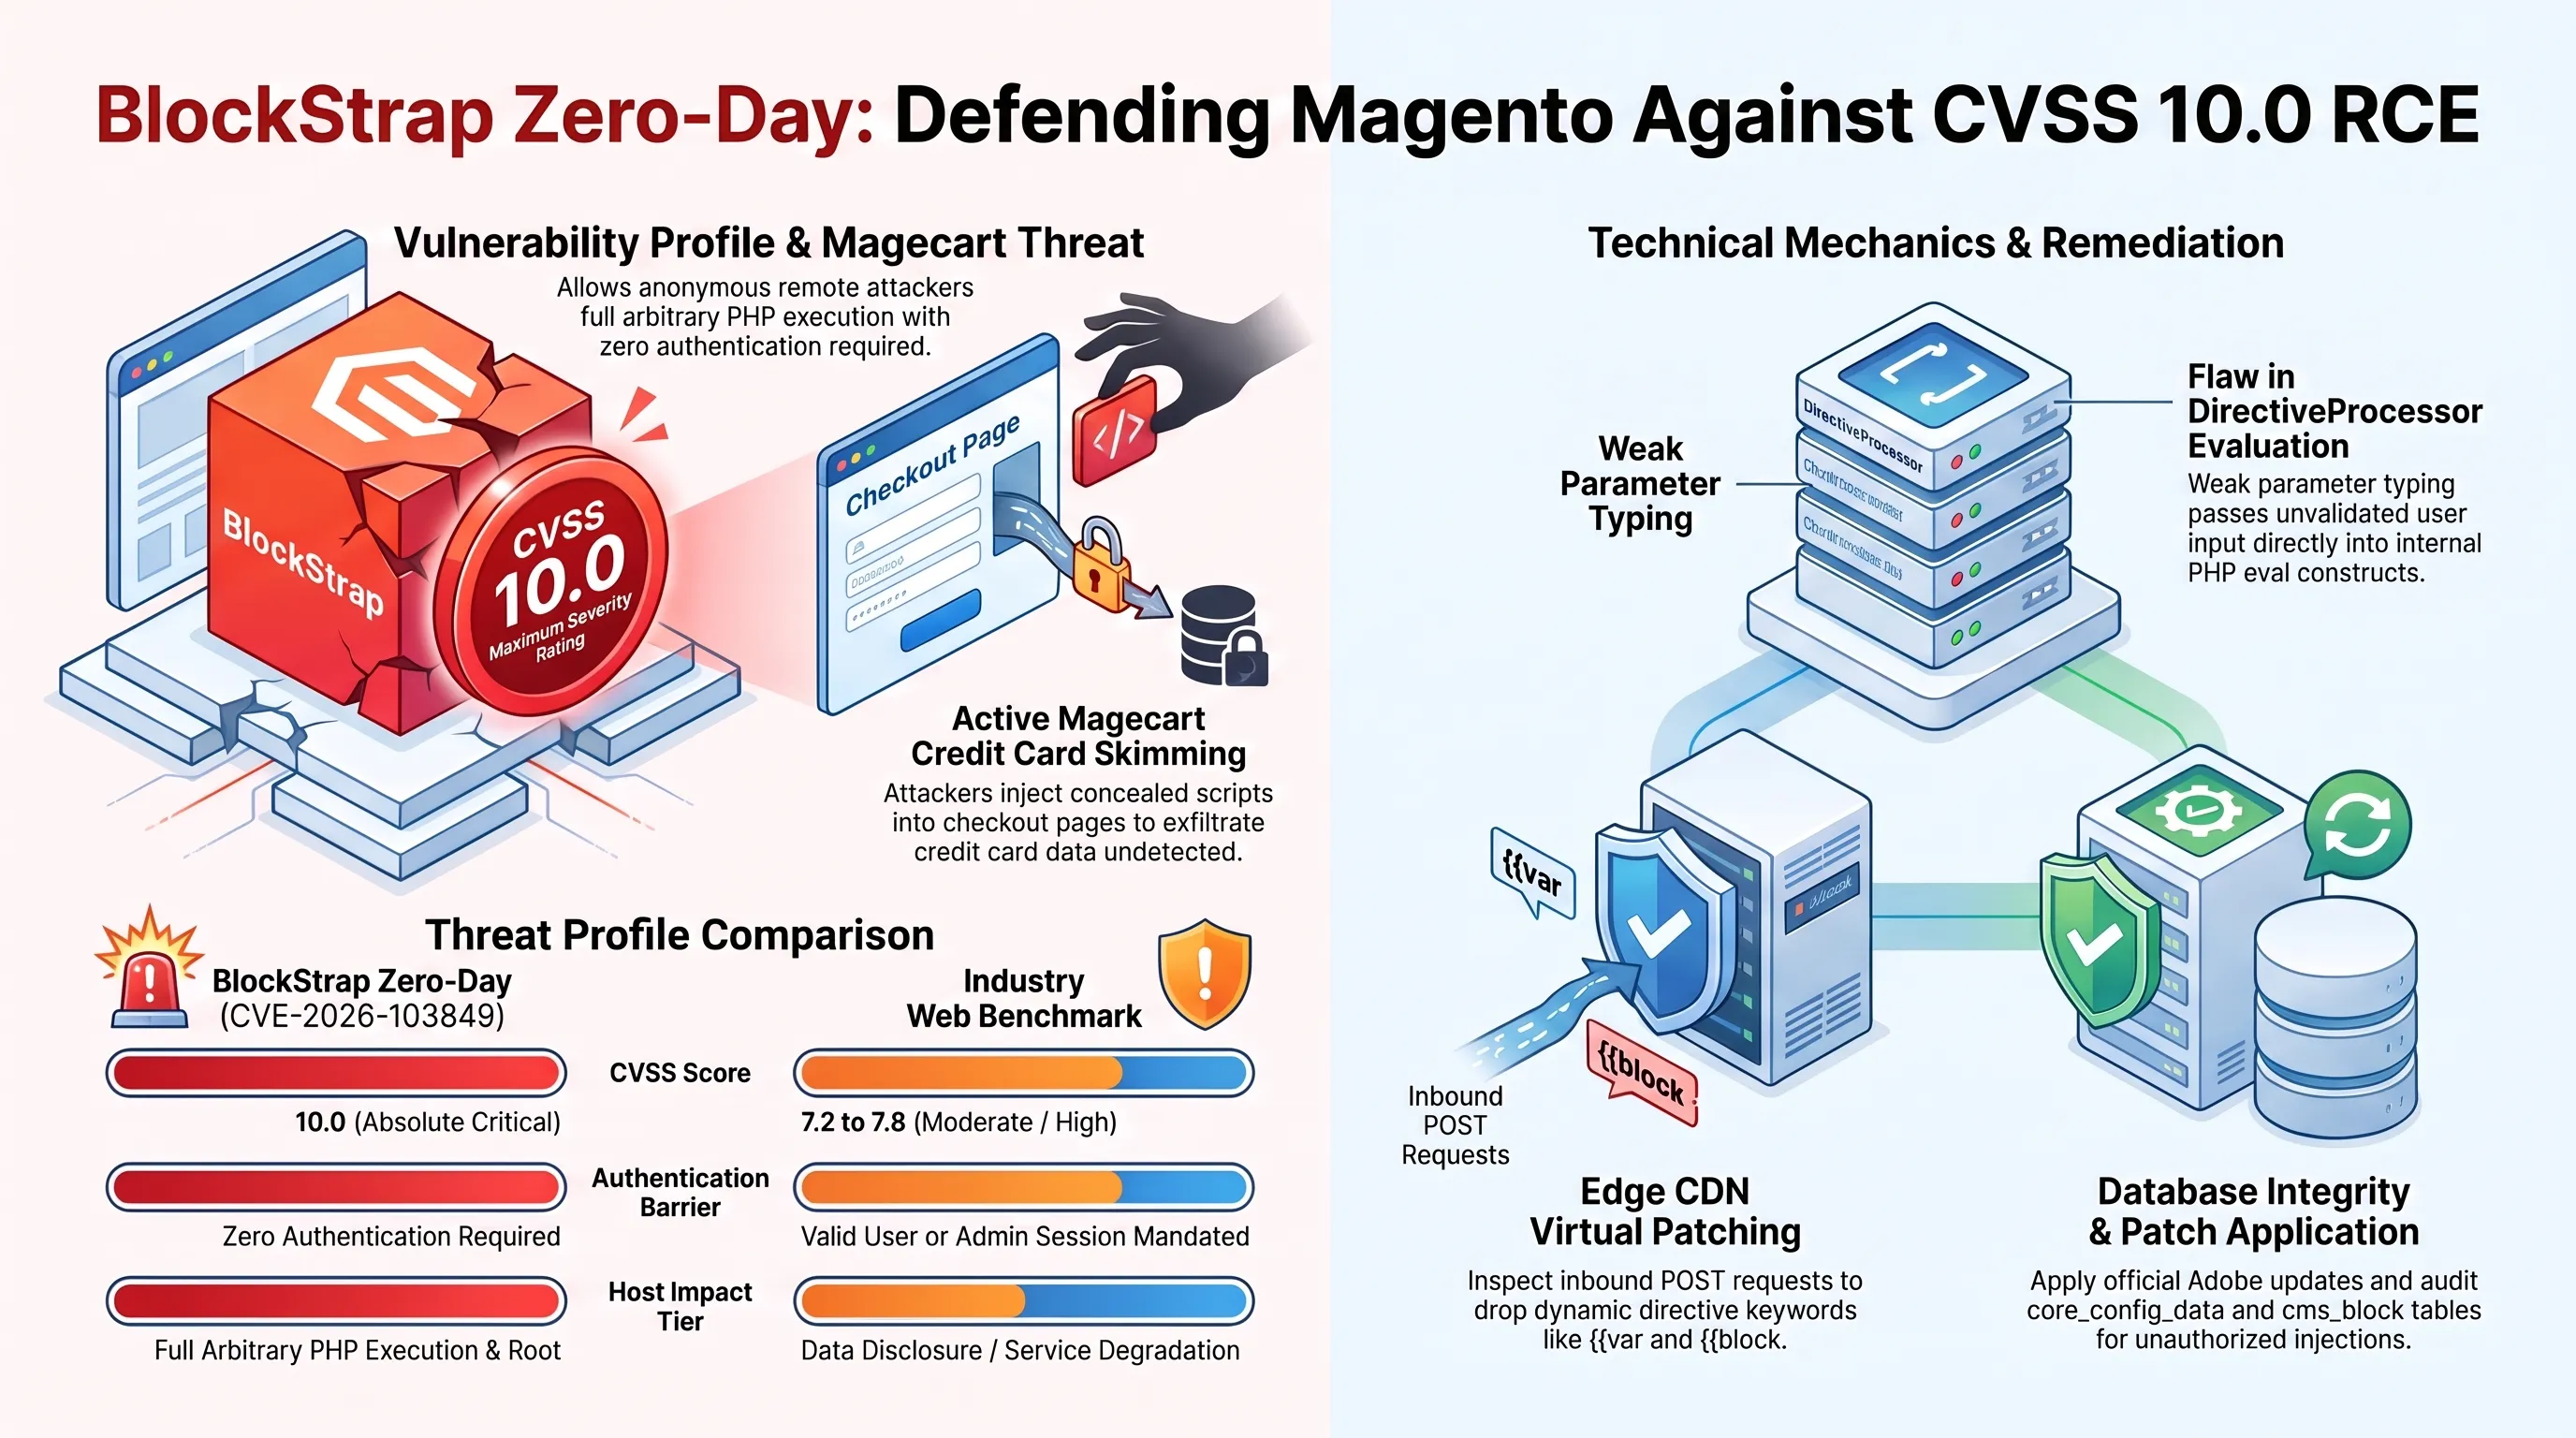
وبينما يسطر التشفير النظري نصراً علمياً، تواجه البنية التحتية لمتاجر التجزئة الإلكترونية أزمة أمنية غير مسبوقة. فقد أصدرت فرق الرصد في Sansec وموقع BleepingComputer تحذيراً طارئاً بشأن ثغرة أمنية نادرة حازت الدرجة القصوى في مؤشر تقييم الثغرات (CVSS 10.0 من 10) وحملت الرمز التعريفي CVE-2026-103849، وأطلق عليها اسم BlockStrap في منصات ماجنتو وأدوبي كوميرس.
تكمن الثغرة في محرك بناء الصفحات ومعالجة توجيهات القوالب البرمجية المدمجة في النظام؛ حيث يقوم النظام بتفسير المدخلات الديناميكية على مرحلتين منفصلتين دون التحقق الكافي من سلامة البيانات. ويتيح هذا الخلل للمهاجمين إرسال حزم طلبات POST معدلة تحوي تعليمات برمجية مدمجة تدفع مفسر PHP لتنفيذها مباشرة في ذاكرة الخادم دون الحاجة لامتلاك حساب مستخدم أو صلاحيات إدارية (Unauthenticated RCE).
مقارنة معايير الخطورة وثغرات الويب المتقدمة
| مؤشر التقييم الأمني | ثغرة BlockStrap (CVE-2026-103849) | المتوسط العام لثغرات الويب |
|---|---|---|
| درجة الخطورة في مقياس CVSS | 10.0 من 10 (الحد الأقصى المطلق للخطورة) | 7.2 إلى 7.8 (خطورة متوسطة إلى عالية) |
| اشتراط تسجيل الدخول المسبق | بدون أي مصادقة مسبقة (استغلال مجهول عن بُعد) | يتطلب حساب مستخدم أو صلاحيات إدارية |
| مستوى السيطرة على الخادم | تنفيذ مباشر لكود PHP والسيطرة على كامل الخادم | تسريب معلومات أو تعطيل مؤقت للخدمة |
| سرعة الاستغلال التلقائي في بيئات الويب | أقل من 24 ساعة (مسح شامل للإنترنت) | عدة أسابيع بعد النشر الرسمي للثغرة |
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
ويكمن التهديد الداهم للثغرة في اقترانها بحملات سرقة البطاقات المصرفية الرقمية (Magecart)؛ حيث يستغل المخترقون قدرتهم على تنفيذ الأوامر لحقن نصوص خبيثة في صفحات إتمام الدفع (Checkout). وتقوم هذه النصوص باعتراض أرقام البطاقات ورموز CVV ونقلها في الوقت الحقيقي إلى خوادم المهاجمين دون إثارة أي أخطاء في بوابات الدفع، مما يتيح استمرار السرقة لأسابيع دون أن يلحظ المتجر أو العميل أي خلل ظاهري.
وأظهر التحليل الهندسي أن الخلل يكمن في الفئة البرمجية DirectiveProcessor داخل إطار عمل ماجنتو، حيث تؤدي معالجة المدخلات غير المنقاة إلى تمريرها لدالة eval التنفيذية، مما يتيح للمخترق تشغيل أوامر النظام الأساسية كتحميل ملفات الروتكيت عبر curl أو wget ومسح سجلات أباتشي وإنجن إكس لإخفاء الأدلة الجنائية.
كما أثبتت الاختبارات قدرة الحزم الخبيثة على خداع جدران حماية تطبيقات الويب (WAF) التقليدية بتضمين التوجيهات داخل بنيات JSON مشفرة بتنسيق يونيكود. بالإضافة إلى ذلك، يتسبب تلويث ذاكرة التخزين المؤقت في خوادم Redis في استعادة النشاط الخبيث حتى بعد إعادة تشغيل الخادم. وقد أصدرت أدوبي ترقيعات طارئة وتلزم المتاجر بتطبيقها فوراً لحماية بيانات عملائها.
ويكشف التفكيك الجنائي لحملات Magecart النشطة عن قيام المهاجمين بتعديل ملف تخطيط واجهة السداد `checkout_index_index.xml` لحقن نصوص جافاسكريبت مموهة في تذييل المتجر، حيث تقوم باعتراض أحداث إرسال النماذج المصرفية وتشفير أرقام البطاقات بمفتاح RSA عام قبل تهريبها في هيئة معلمات استعلام تبدو كأنها زيارات عادية لخدمات التحليل الرقمي.
وللمتاجر التي يتعذر عليها تطبيق التحديثات البرمجية فوراً، ينصح خبراء الأمن بتطبيق حلول الترقيع الافتراضي عبر خوادم الحافة وشبكات توصيل المحتوى، وتحديداً برمجة قواعد Cloudflare Workers لاعتراض وفحص طلبات POST بحثاً عن وسوم التوجيهات الديناميكية مثل `{{block` وإسقاطها قبل بلوغها خوادم PHP، مع تدقيق شامل للامتثال لمتطلبات معيار أمن بيانات بطاقات الدفع (PCI-DSS 4.0) تجنباً لغرامات مصرفية قاسية.
تحول تنظيمي حاسم في متجر تطبيقات آبل؛ حظر قاطع لتطبيقات التعرية بالذكاء الاصطناعي وإنهاء حيل التبديل الخفي
في خطوة تنظيمية شجاعة تعكس تنامي المسؤولية الأخلاقية لكبرى شركات وادي السيليكون في مواجهة مخاطر النماذج التوليدية، أقرت شركة آبل تعديلات جوهرية واسعة النطاق على وثيقة إرشادات مراجعة متجر التطبيقات (App Review Guidelines). ووصفت كبريات المنصات التقنية مثل The Verge و9to5Mac هذه القرارات بأنها التدخل الرقابي الأكثر صرامة لحماية المستخدمين من الابتزاز الرقمي والاحتيال البرمجي المنظم.
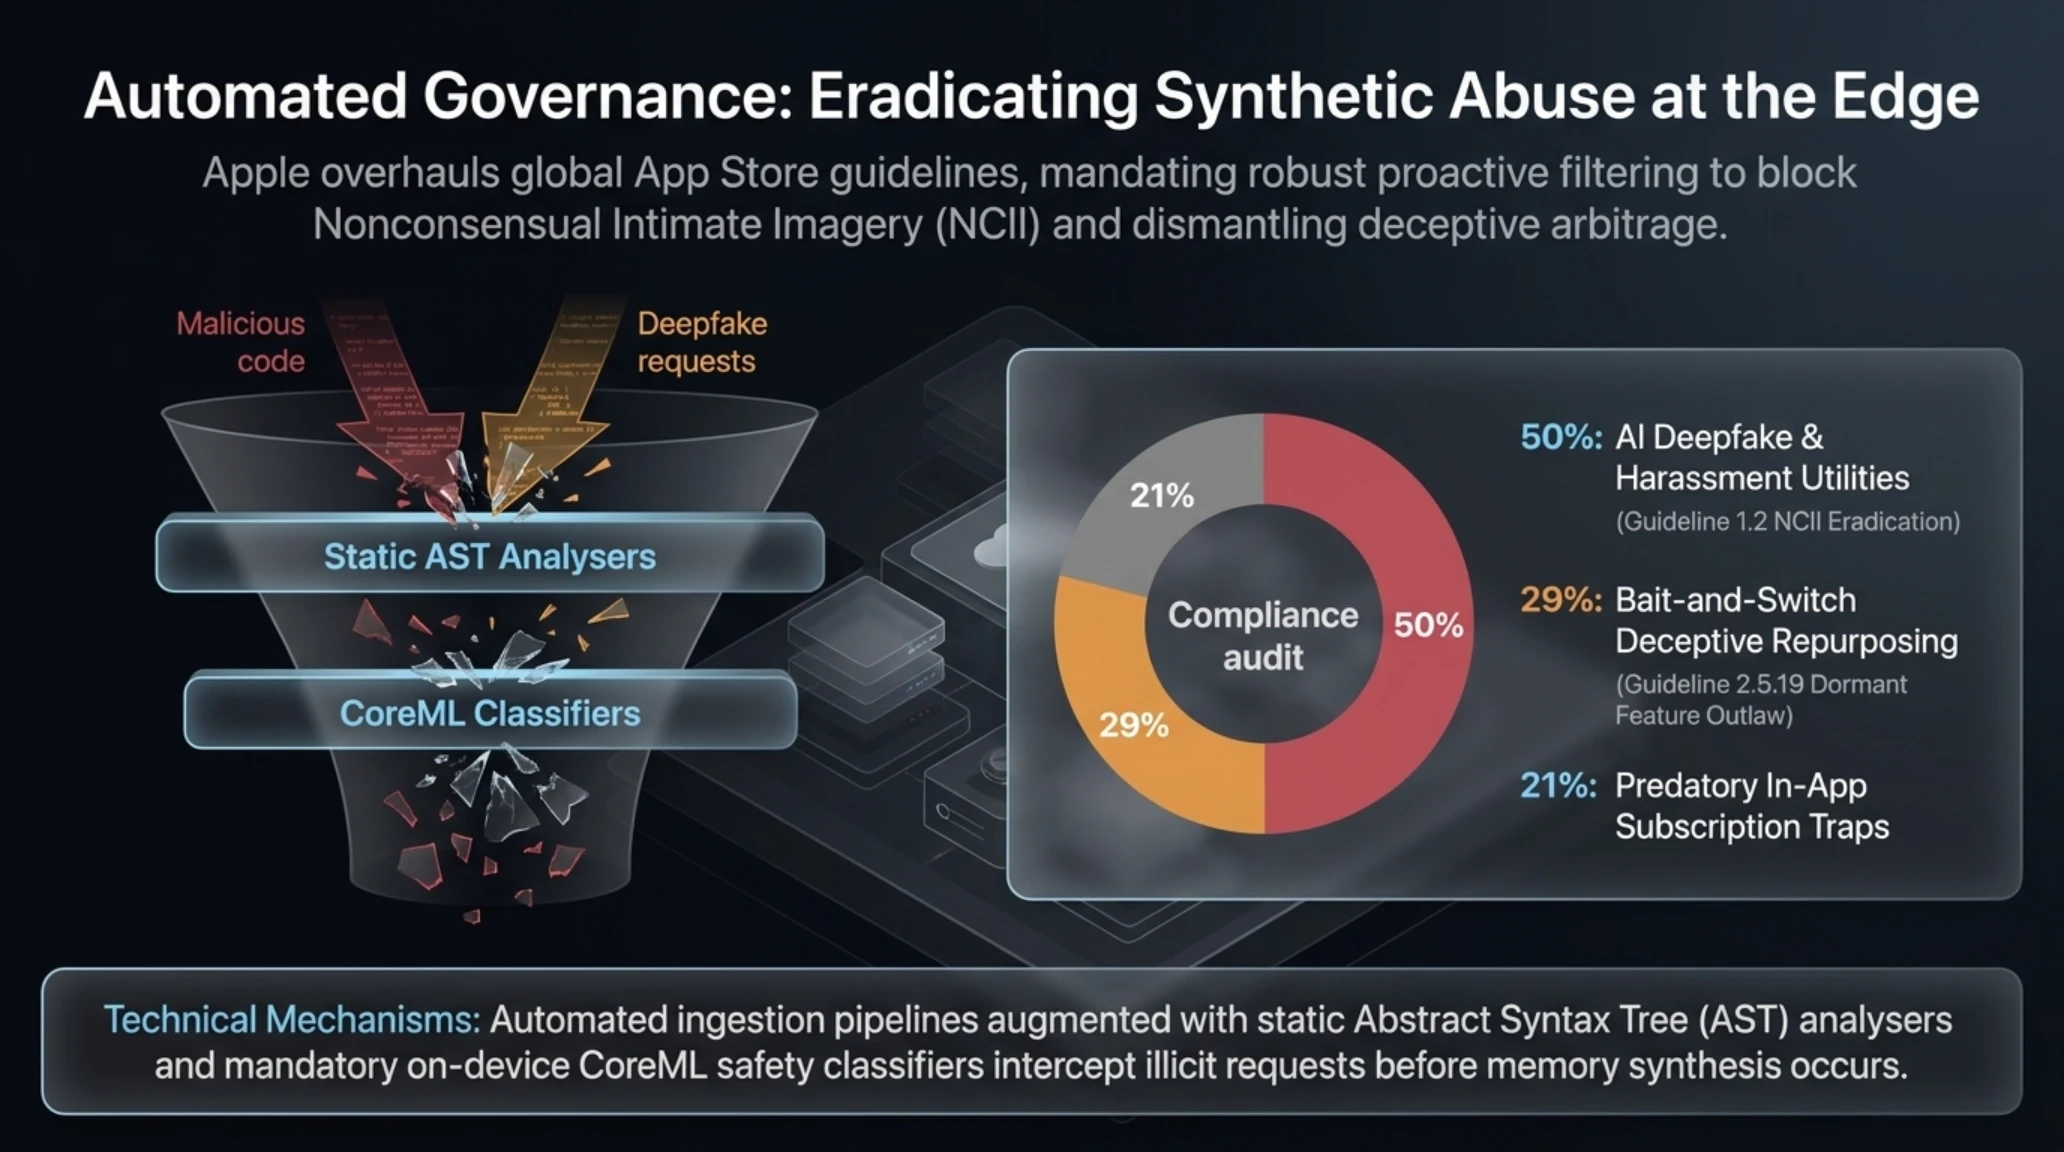
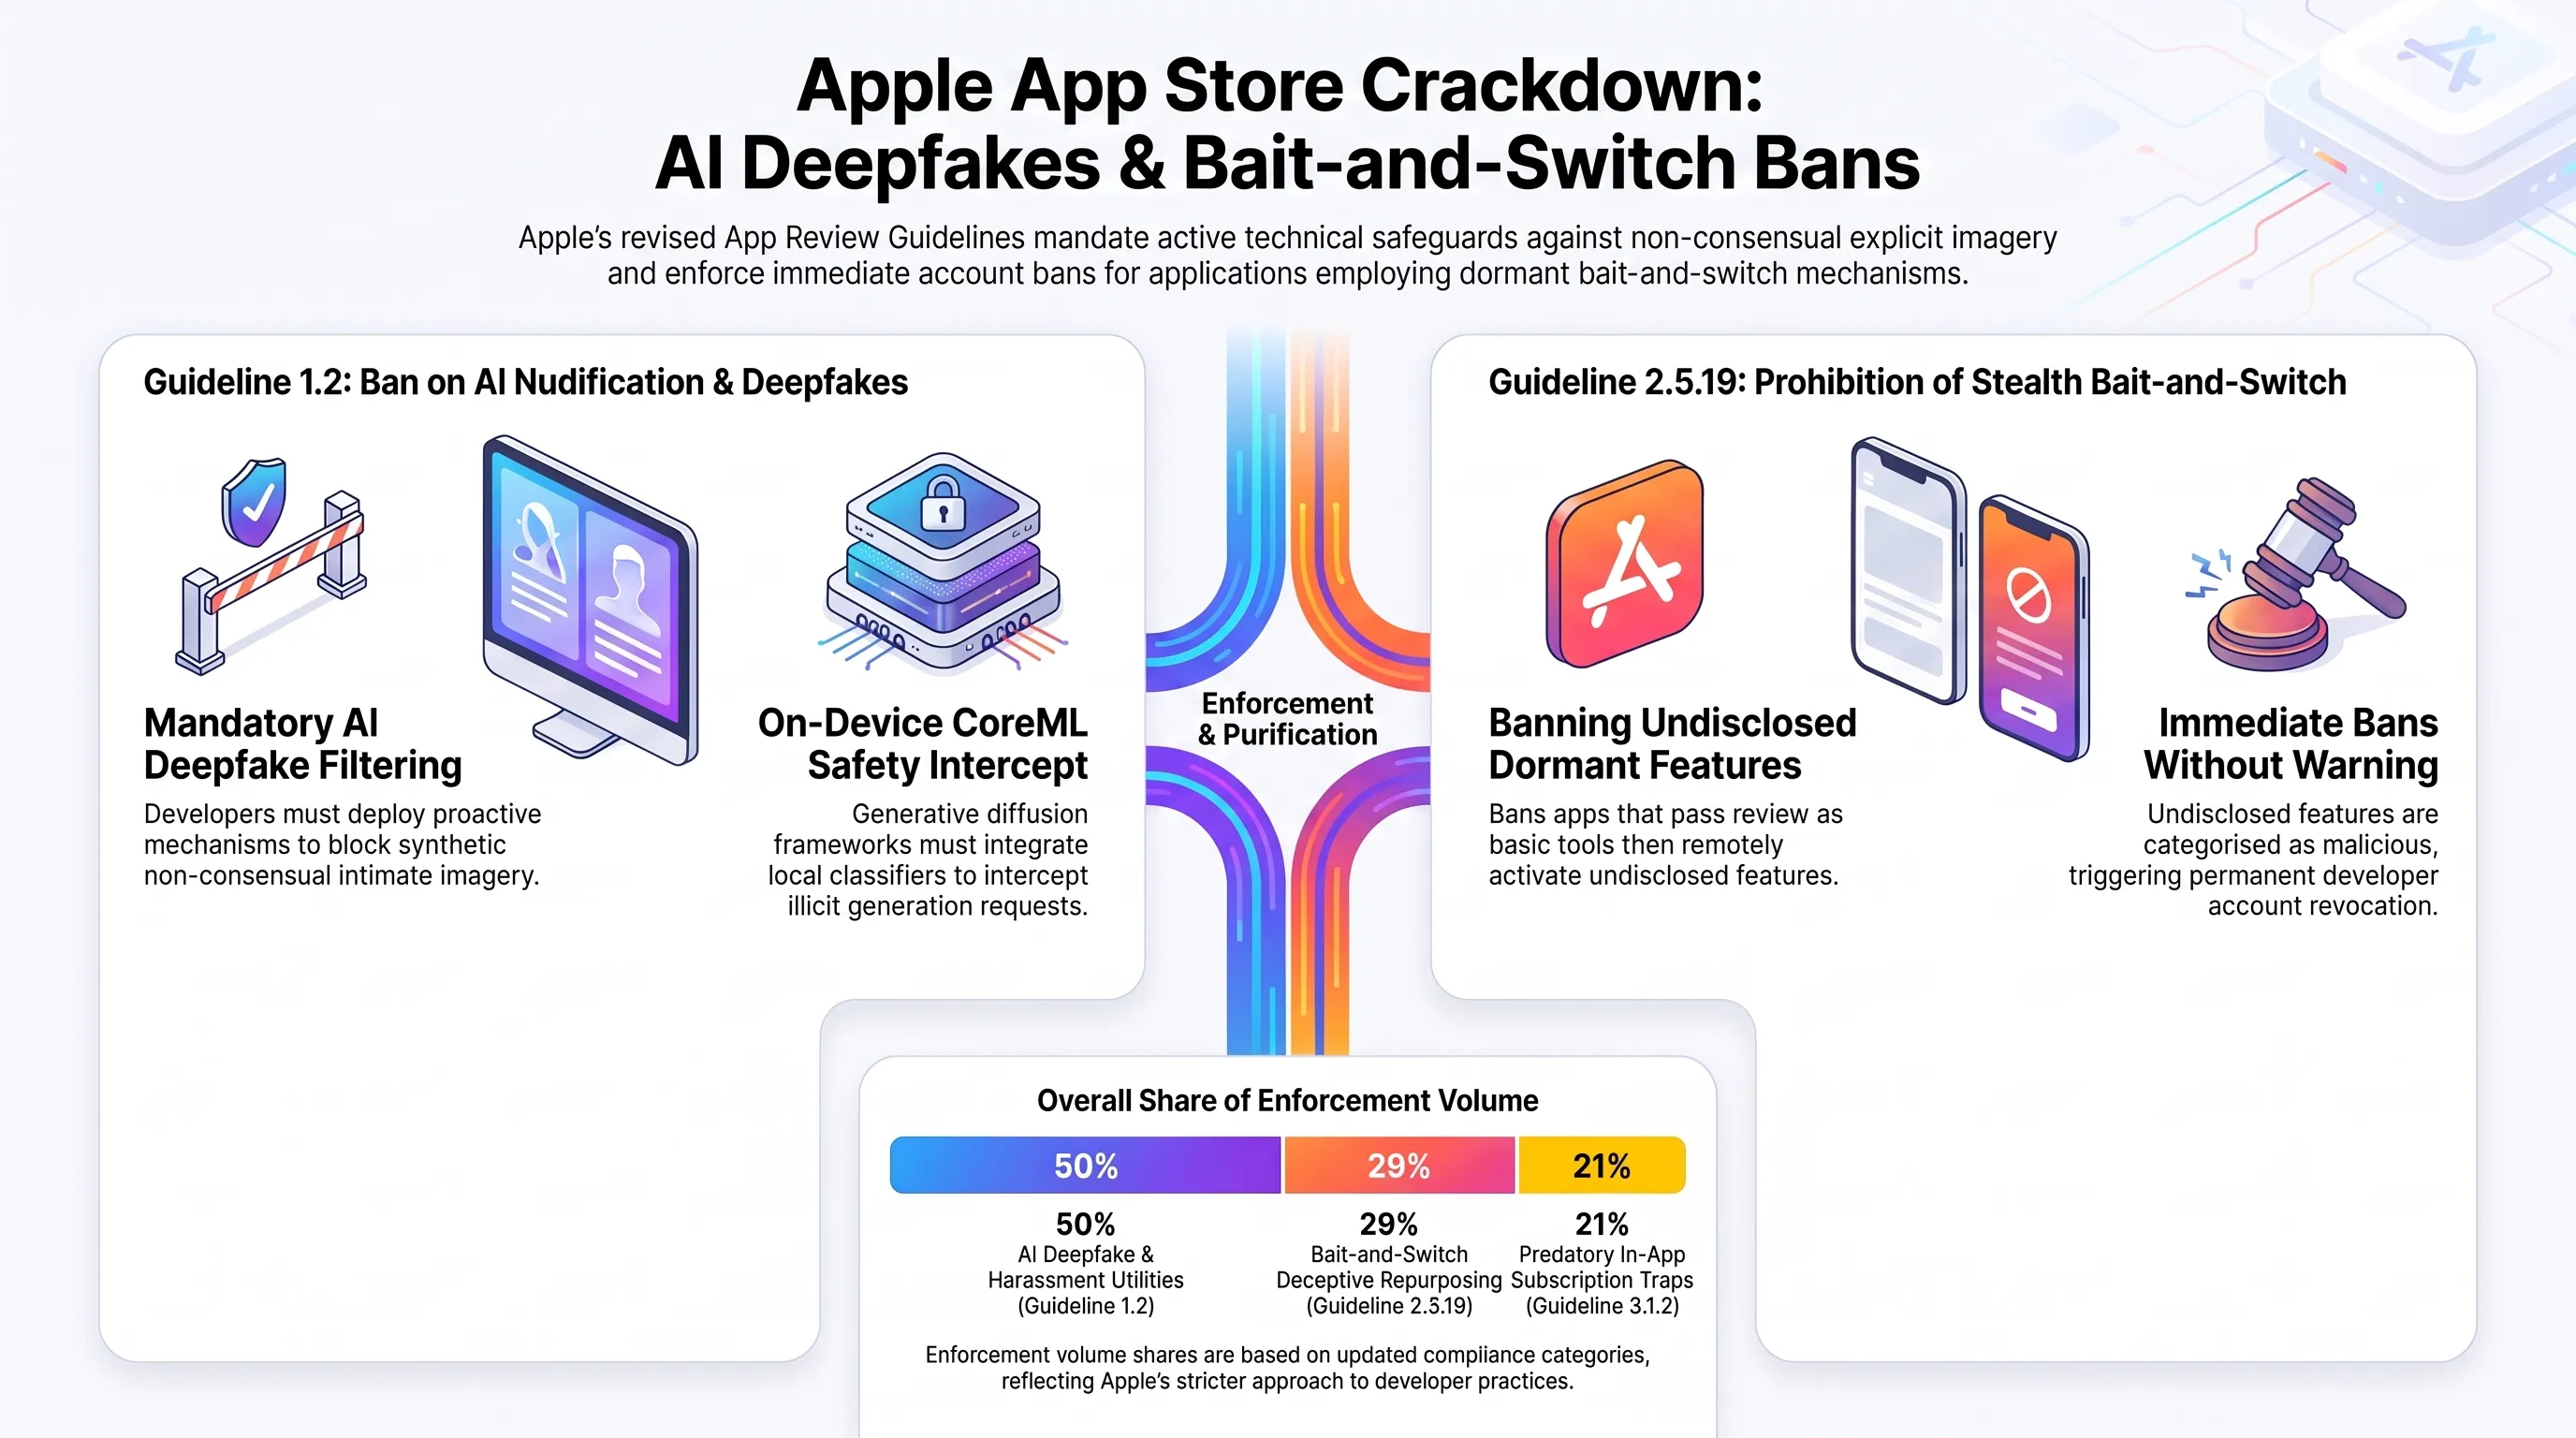
يرتكز التحديث الأول على صياغة حازمة للبند 1.2 الخاص بالمحتوى المنشأ بواسطة المستخدمين، حيث تُلزم اللائحة المطورين بدمج أنظمة حماية استباقية لرصد وحجب أي محتوى غير لائق أو صور حميمية مصطنعة دون موافقة أصحابها (NCII)، مع التركيز الصريح على أدوات "التعرية الرقمية" عبر خوارزميات التزييف العميق. وكان بعض المطورين يتحايلون في السابق بزعم أن المعالجة تجري على خوادم سحابية خارج التطبيق، إلا أن القاعدة الجديدة تنص على الحذف الفوري لأي تطبيق يوفر الوصول لهذه الأدوات وإلغاء شهادة المطور نهائياً.
حوكمة متجر التطبيقات والتدقيق التنظيمي السنوي
| فئة المخالفات المحجوبة | الحصة من إجمالي التدخلات | السند القانوني في اللائحة المعدلة |
|---|---|---|
| تطبيقات التزييف العميق والتعرية الاصطناعية | 50 بالمئة | البند 1.2 (الحظر الإلزامي للصور غير الرضائية) |
| تطبيقات التبديل الخفي بعد الاعتماد (Bait-and-Switch) | 29 بالمئة | البند 2.5.19 (تجريم الميزات الكامنة وغير المصرح بها) |
| الاشتراكات الاحتيالية وواجهات التضليل المالي | 21 بالمئة | البند 3.1.2 (شفافية الفواتير ومنع الرسوم المستترة) |
| حزم الإعلانات الخبيثة والتعقب غير المصرح به (Ad-SDKs) | 15 بالمئة | البند 5.1.2 (حماية البيانات والخصوصية الصارمة) |
أما التعديل البارز الآخر، فتمثل في استحداث البند 2.5.19 للتصدي لما يعرف بحيل "الطعم والتبديل" (Bait-and-Switch)؛ وهو أسلوب خبيث يتبعه بعض المطورين بتقديم تطبيق بسيط كآلة حاسبة أو أداة لاختبار الشبكة لنيل موافقة فريق المراجعة، ثم تفعيل واجهة خفية عبر الخادم الخارجي تحول التطبيق لاحقاً إلى منصة مراهنات غير مرخصة أو بوابة تصيد مالي. وتمنح اللائحة الجديدة آبل صلاحية الإزالة الفورية دون أي إشعار مسبق لأي تطبيق يتضمن وظائف برمجية كامنة لم يعلن عنها صراحة أثناء الفحص.
ولضمان فاعلية هذه القرارات، قامت آبل بتزويد أنظمة الفحص بمحللات الشجرة النحوية المجردة (AST) وأجهزة محاكاة داخل بيئات معزولة ترصد محاولات استدعاء الأكواد الديناميكية. كما ألزمت المطورين الذين يوظفون نماذج الانتشار بتضمين مرشحات أمان محلية تعتمد على تسريع عتاد CoreML لمعالجة طلبات التوليد على الجهاز نفسه دون نقل البيانات، مما يضمن احترام الخصوصية وامتثالاً كاملاً لقوانين الذكاء الاصطناعي العالمية مثل قانون الاتحاد الأوروبي.
وتكتسب هذه الإجراءات أهمية استثنائية في أسواق الشرق الأوسط ودول مجلس التعاون الخليجي، حيث تتناغم بصورة مثالية مع القوانين الوطنية الصارمة لحماية البيانات، كنظام حماية البيانات الشخصية السعودي (PDPL) وقانون حماية البيانات الشخصية الإماراتي. وتفرض هذه التشريعات غرامات مالية باهظة ومسؤوليات جنائية على أي معالجة غير مصرح بها للسمات الحيوية والصور الشخصية، مما يجعل التحديثات الجديدة درعاً وقائياً يساند الجهود الحكومية الإقليمية في صون كرامة الفضاء الرقمي المجتمعي.
كما فرضت آبل رقابة صارمة على حزم تطوير البرمجيات الإعلانية (Ad-SDKs)، بعد أن كشفت التحقيقات أن بعض مطوري التطبيقات المحتالة كانوا يزرعون أبواباً خلفية داخل مكتبات الإعلانات لتجاوز فحص الشيفرة الثابتة واستدعاء واجهات محظورة عبر تقنيات الانعكاس الديناميكي (Dynamic Reflection). وبموجب القواعد الجديدة، يتحمل المطور المسؤولية القانونية الكاملة عن أي مكتبة طرف ثالث يتم دمجها داخل حزمته البرمجية.
قفزة تاريخية في أتمتة الويب؛ إطلاق إضافة ChatGPT الرسمية لمتصفح كروم بميزة التحكم في التبويبات ووضع العمل
وفي قطاع الحوسبة المكتبية وتصفح الإنترنت، أحدثت شركة OpenAI نقلة نوعية كبرى في أساليب التفاعل الرقمي بإطلاق تحديث شامل لإضافتها الرسمية لمتصفح جوجل كروم. ونقلت هذه النسخة، التي حظيت بتغطية موسعة عبر 9to5Google، الذكاء الاصطناعي من كونه أداة حوارية نصية ثابتة إلى وكيل تنفيذي مستقل ينفذ المهام المعقدة نيابة عن المستخدم داخل بيئة المتصفح.
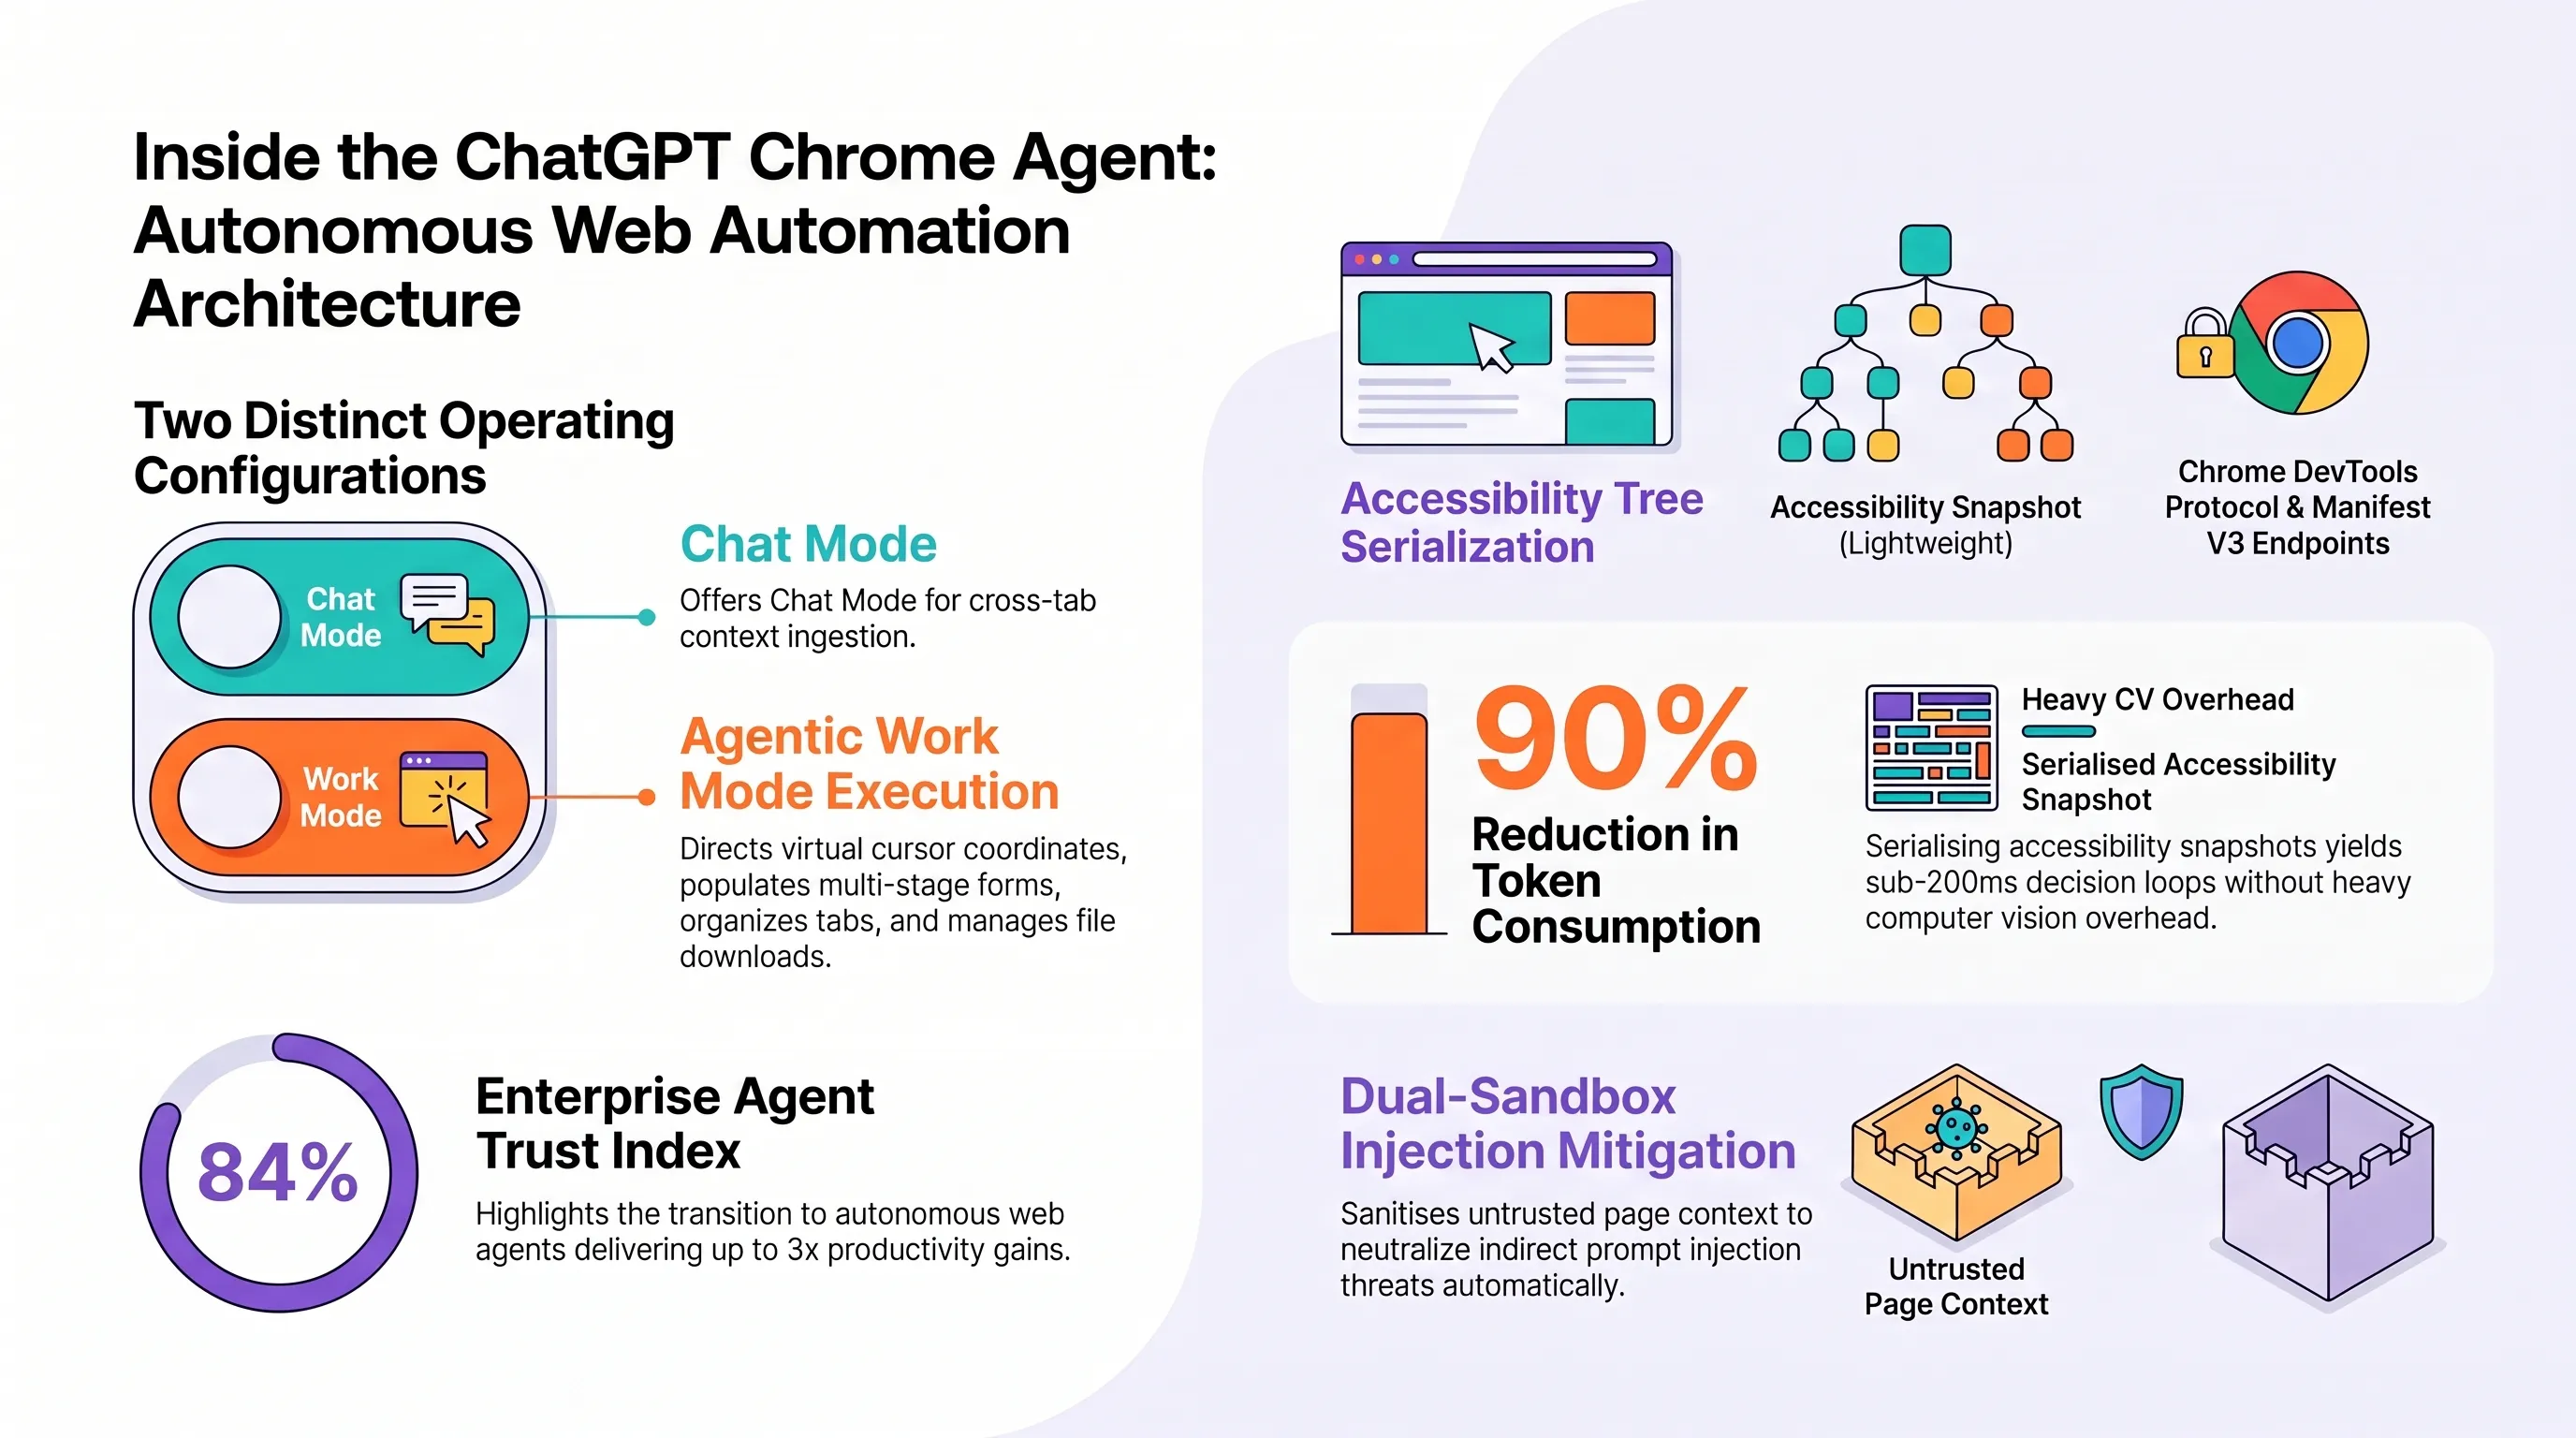
يقدم التحديث وضعين تشغيليين منفصلين هما "وضع المحادثة" (Chat Mode) و"وضع العمل" (Work Mode). ففي وضع المحادثة، يستطيع النموذج قراءة محتوى كافة التبويبات المفتوحة في آن واحد؛ مما يمكن المستخدم الذي يجري مقارنات بين منتجات أو يراجع وثائق متعددة من طلب جدول ملخص يجمع الأسعار والمواصفات والشروط التعاقدية دون الحاجة لنسخ ولصق النصوص يدوياً عبر النوافذ.
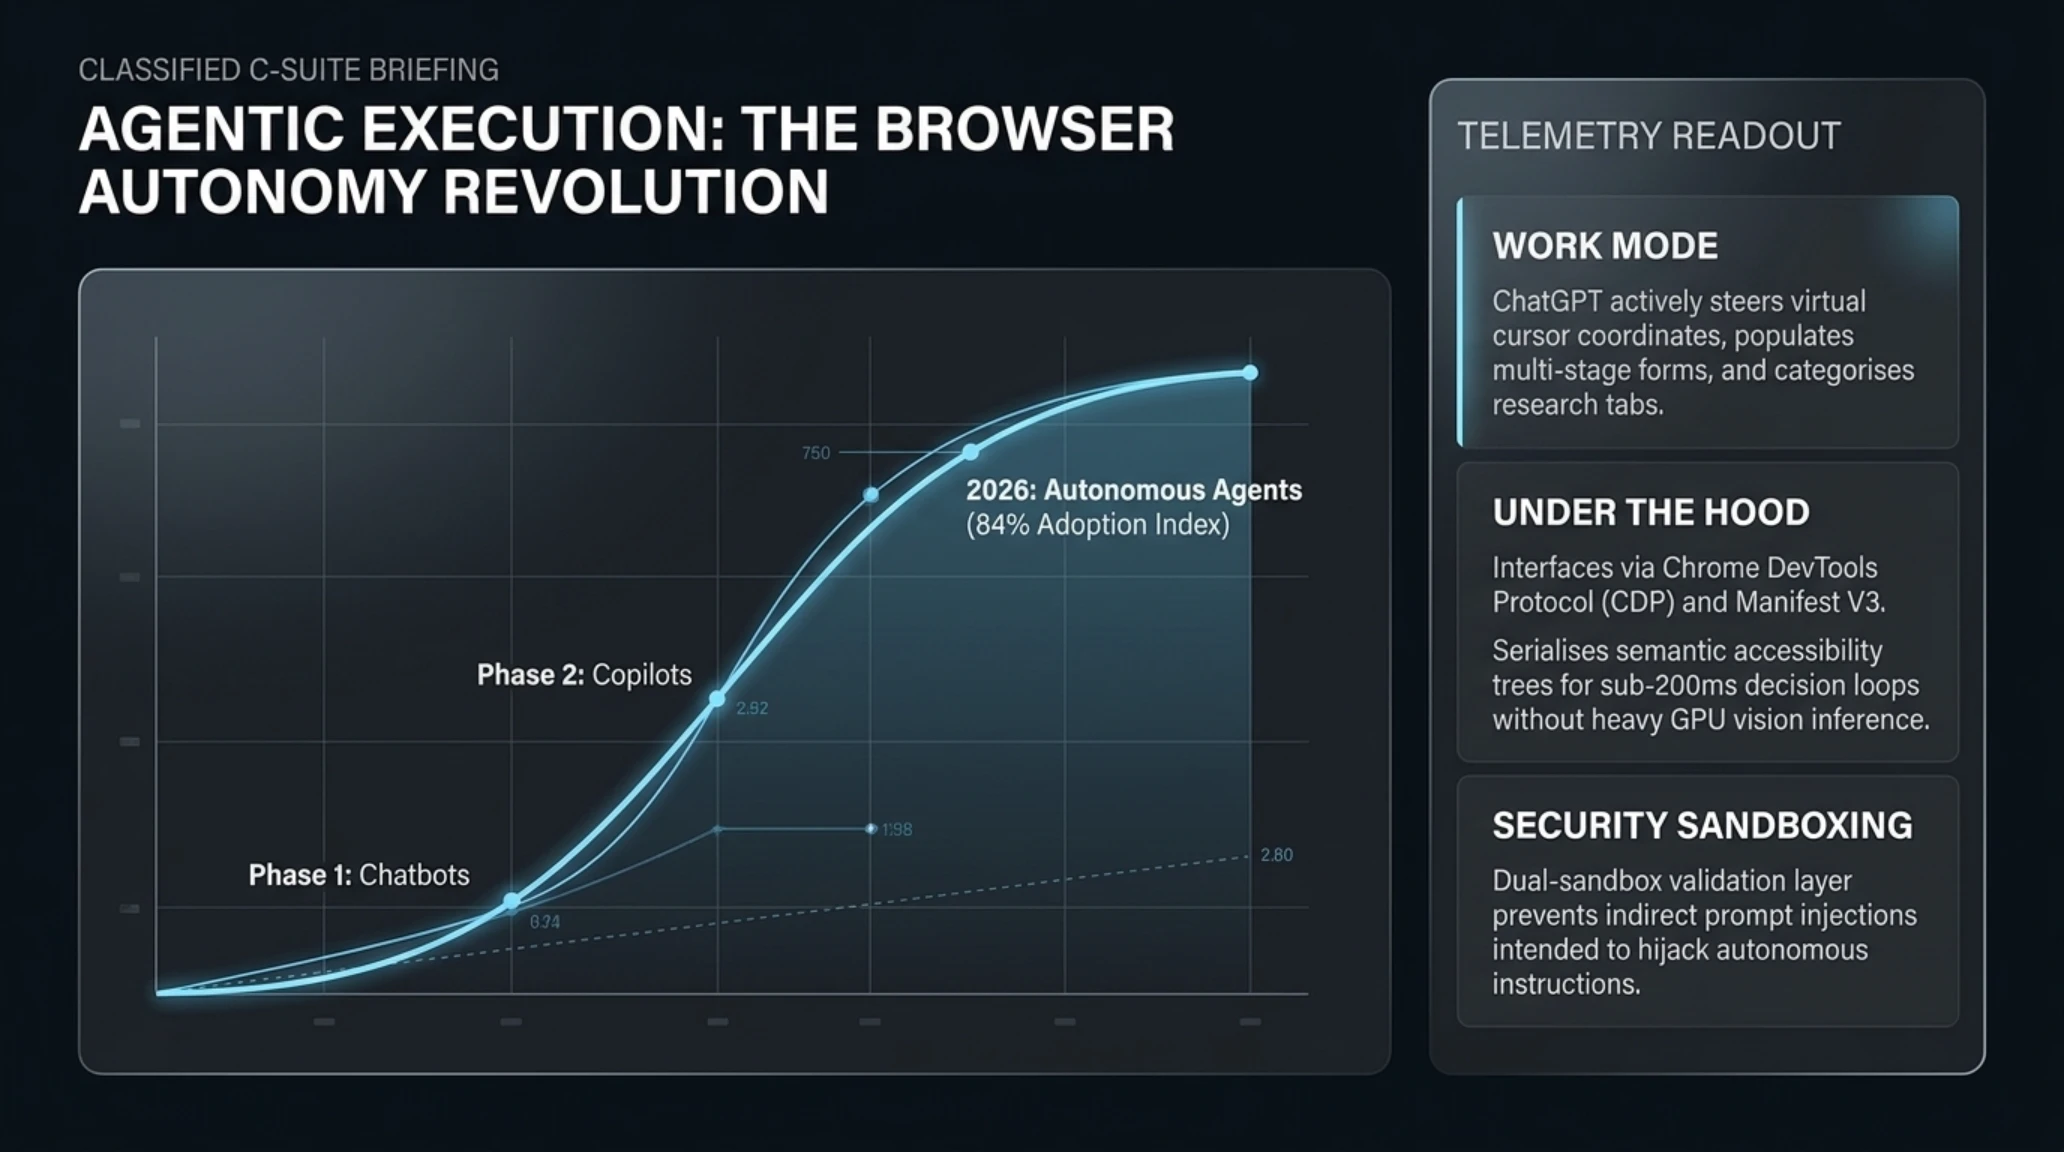
منحنى تبني وكلاء المتصفح الذاتيين ومؤشر الثقة
تحليل مؤشر التبني: تشير البيانات إلى قفزة كبرى في ثقة الشركات بدمج وكلاء الذكاء الاصطناعي في بيئات العمل اليومية، متجاوزين عصر روبوتات الدردشة نحو الأتمتة الإجرائية المباشرة التي تضاعف الإنتاجية ثلاث مرات.
أما الذروة التقنية فتتجلى في "وضع العمل"؛ إذ يكتسب النموذج صلاحيات تنفيذية بموافقة مسبقة من المستخدم تمكنه من تحريك مؤشر الفأرة افتراضياً، وتعبئة نماذج التسجيل الوظيفي أو المعاملات الإدارية بالبيانات المعتمدة، وتحميل المرفقات، وإعادة ترتيب التبويبات المتشعبة في مجموعات موضوعية منظمة عبر شريط جانبي زجاجي حديث يتيح إتمام المهام دون مغادرة الصفحة النشطة.
ويعتمد المحرك التنفيذي على التخاطب مع بروتوكول أدوات تطوير كروم (CDP) وخدمات الخلفية في معيار Manifest V3. وبدلاً من إرسال شجرة كود الصفحة كاملة مما يستنزف الموارد، يستخلص النظام شجرة إمكانية الوصول الدلالية (Accessibility Tree)، مما يخفض استهلاك الرموز وزمن الاستجابة بنسبة 90%. كما توفر الإضافة إمكانية تقييد الصلاحيات عبر سياسات المجموعة (GPO) للشركات لمنع الوكيل من الوصول إلى بوابات الإنترانت الداخلية الحساسة.
ويمثل هذا الانتقال المعماري فارقاً جوهرياً مقارنة بالجيل الأول من وكلاء واجهات المستخدم الذين كانوا يعتمدون على التقاط لقطات شاشة متكررة وتحليلها بصرياً عبر نماذج الرؤية الحاسوبية الكبيرة؛ إذ كان هذا النهج يستهلك ما يزيد على ألف وخمسمئة رمز بصري لكل خطوة ويستغرق ما بين ثلاث إلى خمس ثوانٍ لتنفيذ النقرة الواحدة، في حين ينفذ المحرك الحالي الخطوة في أقل من ثلاثمئة ميلي ثانية وبكفاءة طاقة فائقة.
ولمواجهة خطر هجمات حقن الأوامر غير المباشرة (Indirect Prompt Injection) عبر صفحات الويب الملغمة بنصوص مخفية، طبقت OpenAI طبقة حماية ثنائية تعزل النصوص غير الموثوقة وتلزم الوكيل بطلب تأكيد بشري صريح بنقرة يد عند الشروع في أي معاملة مالية أو إرسال بريد رسمي، مما يحقق توازناً دقيقاً بين الإنتاجية الذاتية وحماية الأصول المؤسسية.
هجوم سيبراني يعطل شركة الصناعات الدفاعية BAE Systems؛ شلل يضرب نظام إخطارات محاكم الإفلاس الفيدرالية
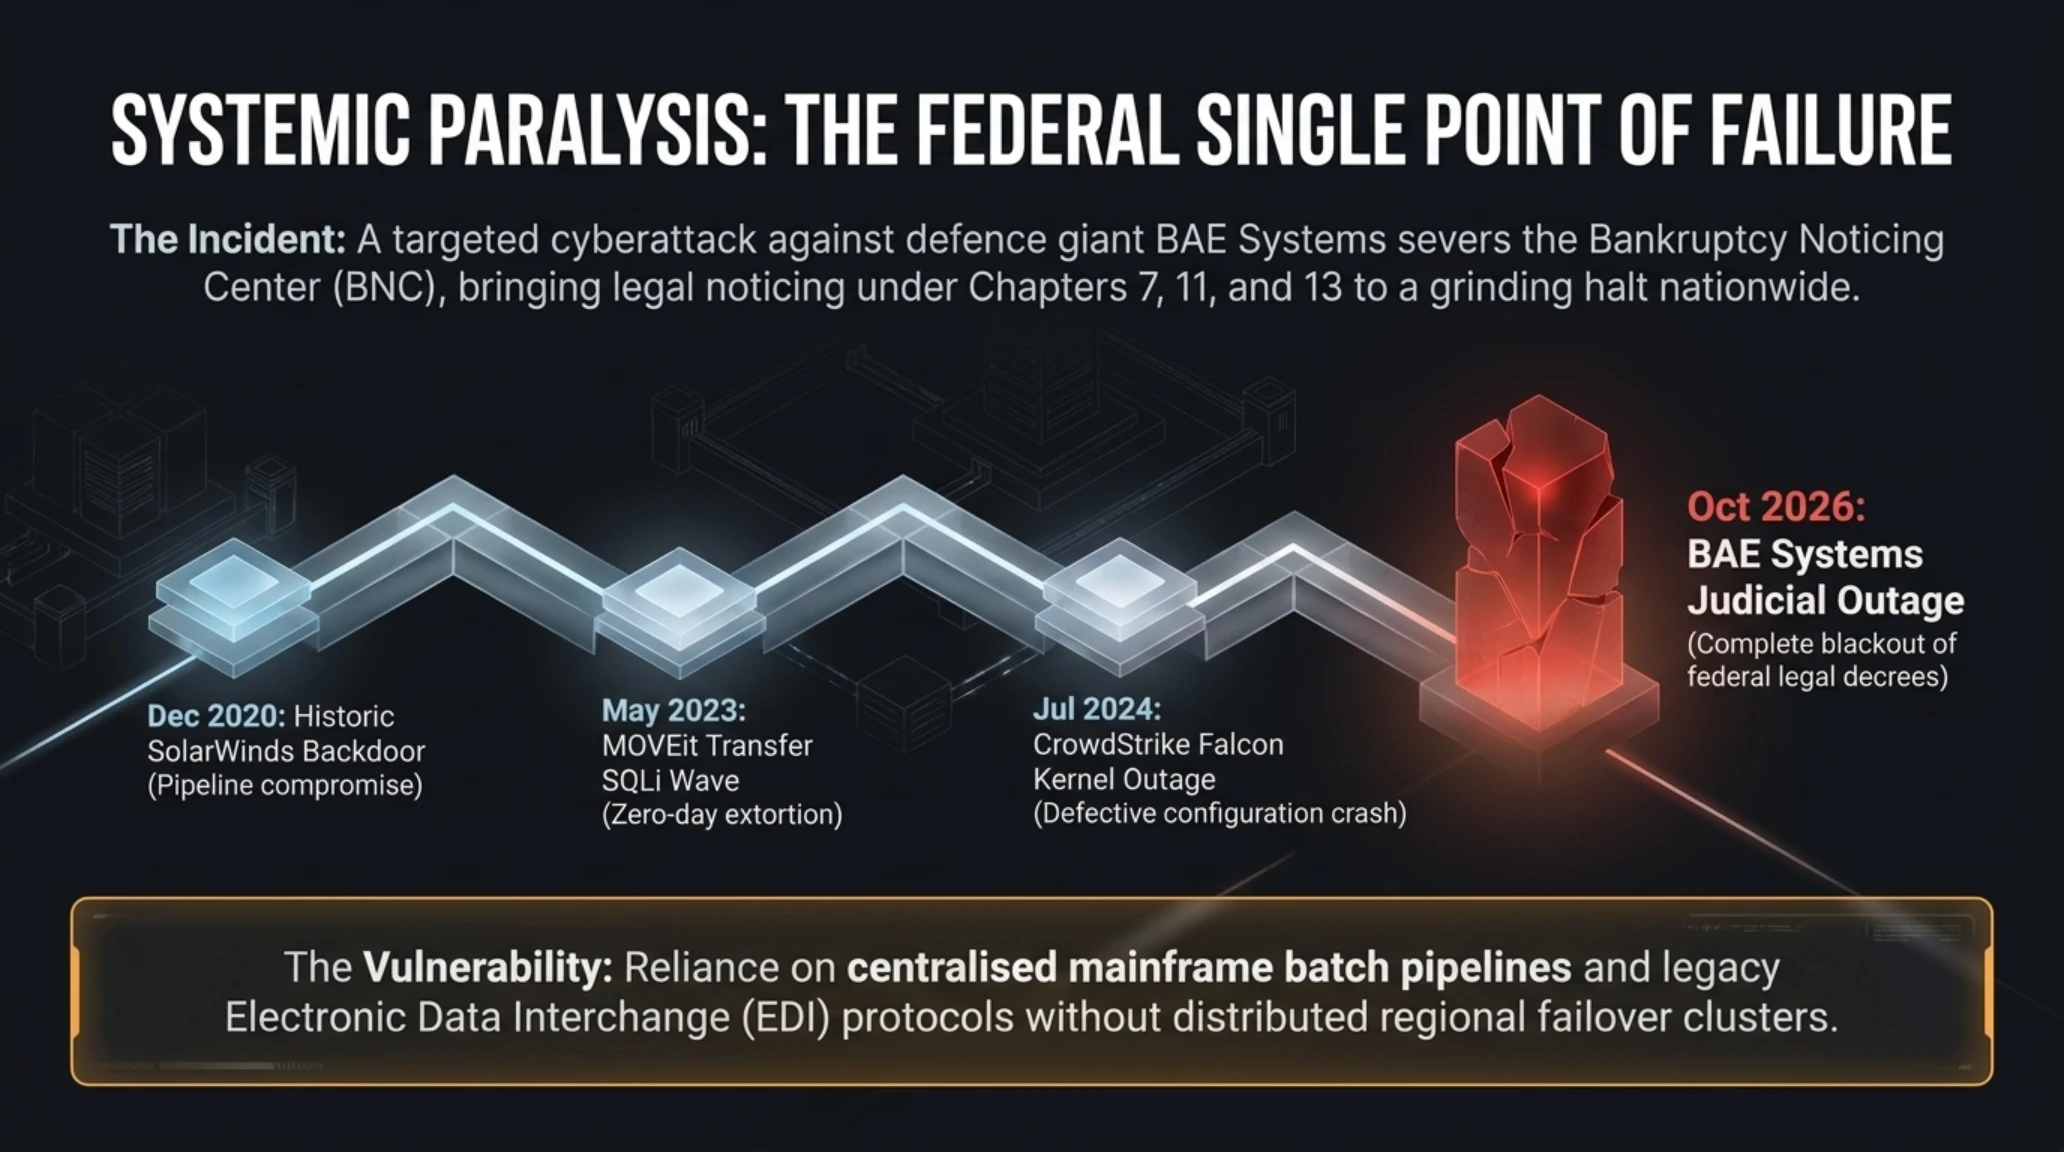
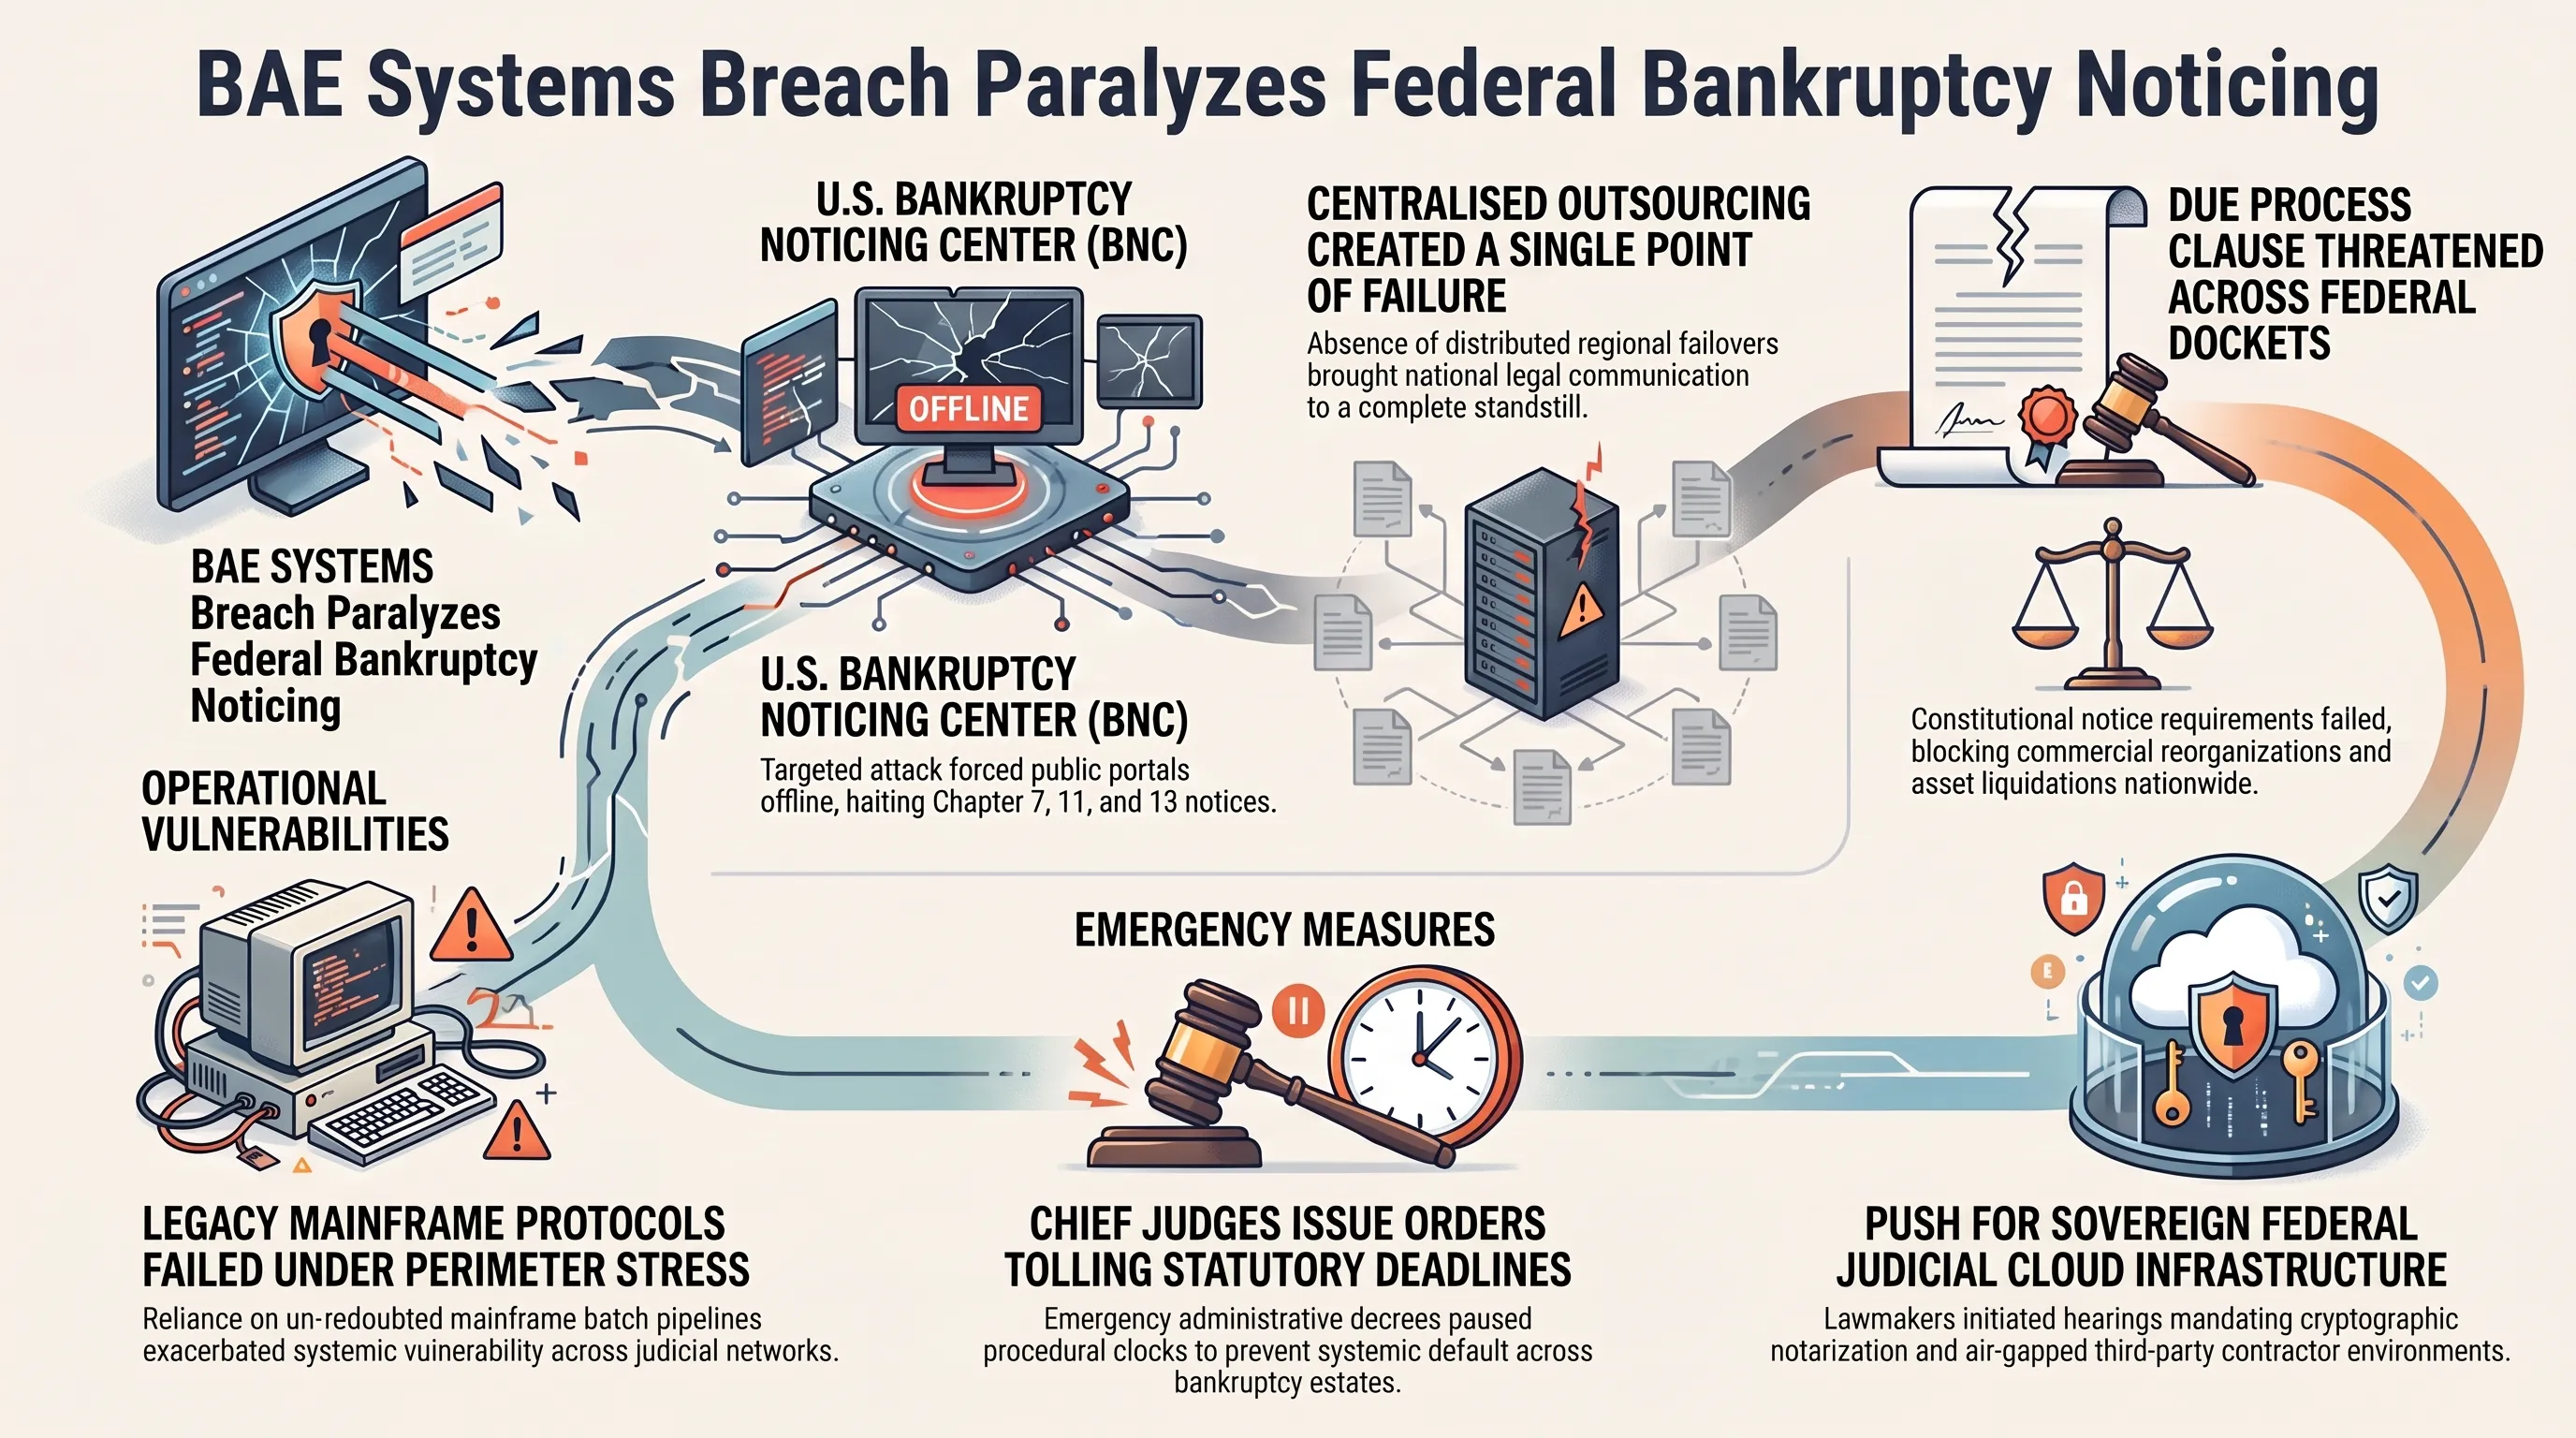
في الساعات المتأخرة المؤدية إلى دورة الأخبار الصباحية ليوم الأحد 18 أكتوبر 2026، أصدر المكتب الإداري للمحاكم الفيدرالية الأمريكية (AOUSC) بياناً أكد فيه وقوع اضطراب تقني واسع شل حركة الإخطارات القضائية في سائر أنحاء الولايات المتحدة. ويعود سبب هذا التوقف إلى هجوم سيبراني معقد استهدف البنية الرقمية لشركة الصناعات العسكرية والفضائية BAE Systems، المسؤولة تعاقدياً عن إدارة واستضافة المركز الوطني لإخطارات الإفلاس (BNC).
ووفقاً للمعلومات المنشورة عبر BleepingComputer، يمثل نظام BNC الشريان الإجرائي الذي يتولى معالجة وطباعة وتسليم الإخطارات والأحكام القضائية لجميع محاكم الإفلاس في الولايات المتحدة. وعقب الهجوم، خرجت بوابات النظام الرئيسية عن الخدمة تماماً بما فيها bnc.uscourts.gov وbankruptcynotices.uscourts.gov وخدمة تسجيل الدائنين الوطنية، مما أدى إلى تجميد إصدار القرارات القانونية المتعلقة بقضايا الفصل 7 والفصل 11 في كبرى المحاكم التجارية.
الجدول الزمني للوقائع | كرونولوجيا الهجمات الاستراتيجية على سلاسل التوريد الحكومية
| الحقبة / التاريخ | الهجوم الاستراتيجي على سلاسل التوريد | التداعيات والأثر المؤسسي العام |
|---|---|---|
| ديسمبر 2020 | اختراق برمجيات SolarWinds التاريخي | حقن باب خلفي في نظام Orion أصاب 9 وكالات فيدرالية وآلاف الشركات الكبرى |
| مايو 2023 | استغلال ثغرة MOVEit Transfer | حملة ابتزاز عالمية سربت بيانات أكثر من 2,000 منظومة حكومية وتجارية |
| يوليو 2024 | أزمة تعطل كراودسترايك فالكون العالمية | تحديث مشوه في درايفر النواة أسقط 8.5 مليون نظام ويندوز وشل الطيران والرعاية الصحية |
| أكتوبر 2026 | تعطيل أنظمة محاكم الإفلاس في BAE Systems | إغلاق كامل لبوابات الإخطارات القضائية وتعطيل معاملات التصفية المالية |
ورغم تأكيد مسؤولي BAE Systems أن الاختراق انحصر في خوادم الإخطار الخارجية ولم يمس قواعد بيانات القضايا الجوهرية، إلا أن التبعات القانونية والاقتصادية بالغة الخطورة؛ إذ تشترط قوانين الإفلاس إثبات تسليم الإخطارات بمواعيد زمنية محددة قبل الشروع في تصفية الأصول أو إسقاط الديون. وقد تسبب هذا الانقطاع في تأجيل مزادات الأصول المتعثرة وتسويات السندات في محاكم نيويورك وديلاوير وتكساس، في حين اضطرت الدوائر القضائية للعودة مؤقتاً إلى السجلات الورقية التقليدية.
ويرى المحللون في الحادث دليلاً صارخاً على مخاطر "نقطة الفشل الفردية" (Single Point of Failure) في تعهيد الخدمات الحكومية السيادية إلى شركات خاصة. فالنظام القضائي الأمريكي كان يعتمد على بنية مركزية تعود لحقبة التبادل الإلكتروني للبيانات (EDI) دون وجود بدائل سحابية موزعة إقليمياً، مما جعل اختراق شركة دفاعية واحدة كفيلاً بتعطيل منظومة قانونية ترتبط بها التزامات مالية بمليارات الدولارات.
وتكشف التحقيقات الهندسية أن عقدة الضعف القاتلة في نظام BNC تمثلت في اعتماده على ممرات الربط الإجرائي الموروثة عبر بروتوكولات EDI المتقادمة، التي تفتقر إلى التوثيق التشفيري اللامركزي وتعتمد على خوادم وسيطة لمعالجة آلاف الإخطارات اليومية بالدفعة الواحدة (Batch Processing). وعندما تمكن المهاجمون من تعطيل هذه الخوادم الوسيطة، انقطعت قنوات التغذية العكسية بين المحاكم والدائنين والبنوك الاستثمارية، مما شل حركة التدفقات النقدية القانونية بصورة تامة.
وتوضح البيانات التشغيلية أن مركز BNC يعالج في الأيام المعتادة ما يزيد على مئة وثمانين ألف إشعار ومستند قضائي يومياً عبر المقاطعات القضائية الفيدرالية البالغ عددها 94 مقاطعة. ومع تعطل المنظومة، عجزت المحاكم عن إصدار شهادات الإرسال القانونية (Certificates of Mailing)، وهي وثائق إجرائية جوهرية يترتب على غيابها بطلان أي إجراء تنفيذي كالحجز على الممتلكات أو تجميد الحسابات المصرفية، مما أحدث فراغاً تشريعياً ومالياً غير مسبوق في أسواق الائتمان الأمريكية.
ويشير خبراء الاستخبارات التهديدية إلى أن عصابات برمجيات الفدية الدولية باتت تغير بوصلتها من استهداف الأهداف الفيدرالية المباشرة شديدة التحصين إلى ملاحقة المقاولين الفرعيين ومزودي الدعم اللوجستي العسكري والمدني. فتلك الشركات الخارجية تمتلك امتيازات وصول حصرية وشبكات اتصال افتراضية دائمة مع الأجهزة السيادية، لكنها غالباً ما تدار بأنظمة حماية طرفية أقل صرامة ومعدلات تحديث برمجية متأخرة، مما يجعلها جسراً مثالياً للعبور إلى عمق الأنظمة الحكومية.
كما يعيد هذا التعطل تسليط الضوء على ضرورة تبني استراتيجيات إدارة مخاطر الطرف الثالث (TPRM) بصورة ديناميكية ومستمرة بدلاً من الاكتفاء بالاستبيانات السنوية والشهادات الورقية. فالتكامل البرمجي بين القطاعين العام والخاص يفرض إجراء تدقيقات أمنية مؤتمتة ومحاكاة مستمرة لهجمات الاختراق على شبكات الشركاء لضمان استمرارية الأعمال عند وقوع الأزمات الكبرى دون المساس بحقوق المتقاضين والمستثمرين.
وقد دفعت هذه الأزمة المشرعين في الكونغرس إلى الشروع في صياغة تشريع طارئ يلزم المتعاقدين الحكوميين بتطبيق تقنيات دفاتر الحسابات غير القابلة للتعديل والتوثيق التشفيري مع الفصل المادي للشبكات الحساسة (Air-Gapping)، فضلاً عن الترحيل الإلزامي لكافة الخدمات القضائية الحرجة نحو السحابات السيادية المعزولة ذات الحماية العسكرية. ويتكامل هذا الدرس مع واقعتي ConnectWise وماجنتو ليؤكد للجميع أن عصر الثقة الضمنية في شركاء التوريد قد ولى، وأن تطبيق مبدأ "انعدام الثقة المطلق" بات ركيزة استراتيجية لا غنى عنها.
- إثبات كلود التاريخي يزيل الشكوك حول معايير تشفير NIST ويعزز سلامة التوقيعات الرقمية.
- قرارات آبل الصارمة تؤسس لمعايير أخلاقية لحماية الأفراد من الابتزاز الرقمي وتطبيقات الاحتيال.
- إضافة ChatGPT لمتصفح كروم تفتح آفاقاً رحبة للأتمتة الذاتية ومضاعفة الإنتاجية المؤسسية.
- ثغرة BlockStrap بدرجة خطورة CVSS 10.0 تهدد بموجة جديدة من سرقات البطاقات المصرفية للمتاجر.
- اختراق ConnectWise عرض بيانات 173 بيئة عمل في مايكروسوفت 365 للاستباحة الصامتة عبر السلاسل السحابية.
- الهجوم على BAE Systems شل حركة محاكم الإفلاس الفيدرالية وكشف هشاشة التعهيد الحكومي للموردين.
الحكم النهائي لهيئة التحرير ودليل المصادر الرسمية
نضج الاستدلال الاصطناعي وضرورة إعادة هندسة الدفاع السحابي
يثبت صباح 18 أكتوبر 2026 أن قدرة الذكاء الاصطناعي على الاستدلال يمكنها إنارة أكثر الجوانب غموضاً في تاريخ التشفير، إلا أن هشاشة السلاسل السحابية تتطلب ثورة حاسمة في تبني سياسات انعدام الثقة المطلقة.
- ذا هاكر نيوز (The Hacker News): تقرير أمني حول اختراق بيئات مايكروسوفت 365 عبر خدمات ConnectWise
- كوين ديسك (CoinDesk): تحليل فك كلود للغز بذور التشفير المعتمدة في معايير NIST
- بليبينغ كمبيوتر (BleepingComputer): كشف تفاصيل ثغرة ماجنتو BlockStrap وهجوم BAE Systems على الأنظمة القضائية
- ذا فيرج (The Verge): مراجعة التحديثات التنظيمية لمتجر تطبيقات آبل ومكافحة التزييف
- ناين تو فايف جوجل (9to5Google): تحليل خصائص إضافة ChatGPT لمتصفح كروم ونظام العمل الذاتي
الأسئلة الشائعة والتحليلات التقنية المتقدمة
كيف تمكن المهاجمون من اختراق 173 بيئة عمل في مايكروسوفت 365 عبر ConnectWise؟
استغل المهاجمون بيانات اعتماد مسروقة لتطبيق النسخ الاحتياطي ConnectWise Cloud Backup (المعروف سابقاً باسم SkyKick). وبفضل امتلاك التطبيق صلاحيات إدارية مسبقة، نفذ المهاجمون استعلامات مباشرة عبر واجهة مايكروسوفت غراف لسحب رموز الوصول والمراسلات والملفات الحساسة دون الحاجة لسرقة كلمات مرور المستخدمين أو اختراق التحقق الثنائي.
لماذا يعد فك كلود للغز بذور تشفير معايير NIST إنجازاً علمياً غير مسبوق؟
لأن هذه المسألة ظلت مجهولة لربع قرن وأثارت شكوكاً دولية حول وجود باب خلفي وضعته وكالة الأمن القومي الأمريكية، وقد استطاع كلود في 30 دقيقة فقط إثبات أن الأرقام ناتجة عن دالة lrand48 شبه العشوائية القياسية بلغة C اعتماداً على ساعة النظام في عام 1997، داحضاً فرضية وجود أي ضعف متعمد.
ما هي التهديدات الأمنية المترتبة على ثغرة BlockStrap في ماجنتو برمز CVE-2026-103849؟
تتيح الثغرة الحاصلة على درجة خطورة كاملة 10.0 للمهاجمين تنفيذ أوامر برمجية بلغة PHP عن بُعد دون الحاجة لتسجيل الدخول، مما يمنحهم سيطرة تامة على خوادم المتاجر لحقن نصوص خبيثة (Magecart) في صفحات إتمام الشراء لسرقة بيانات البطاقات الائتمانية للعملاء لحظة إدخالها.
ما هي المحاور الأساسية التي ركزت عليها شركة آبل في تحديث إرشادات متجر التطبيقات؟
قامت آبل بتحديث البند 1.2 لحظر التطبيقات التي تولد صوراً غير لائقة دون موافقة أصحابها عبر الذكاء الاصطناعي تحت طائلة الإزالة الفورية، كما استحدثت البند 2.5.19 لتجريم حيل الطعم والتبديل (Bait-and-Switch) التي يقوم فيها المطورون بتفعيل وظائف خفية كالمراهنات بعد نيل موافقة المتجر.
ما الذي يقدمه وضع العمل (Work Mode) في إضافة ChatGPT الرسمية لمتصفح كروم؟
يمنح وضع العمل الذكاء الاصطناعي صلاحيات تفاعلية لتنفيذ المهام مباشرة داخل المتصفح، بما في ذلك ملء النماذج الرقمية المعقدة بالبيانات المعتمدة، وتحميل الملفات، وتنظيم التبويبات المتشعبة في مجموعات متناسقة، عبر شريط جانبي يتيح متابعة سير العمل بسلاسة.
كيف أثر الهجوم السيبراني على شركة BAE Systems على عمل المحاكم الفيدرالية الأمريكية؟
تتولى BAE Systems استضافة المركز الوطني لإخطارات الإفلاس (BNC)، وأدى الهجوم إلى تعطيل بوابات الإخطار الإلكتروني في كافة المحاكم الأمريكية، مما أوقف إصدار وتبليغ مذكرات وأحكام الإفلاس وتجميد إجراءات تصفية الأصول لآلاف القضايا المالية.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين مورنينغ | 18 أكتوبر: اختراق مايكروسوفت 365، كلود وثغرة ماجنتو