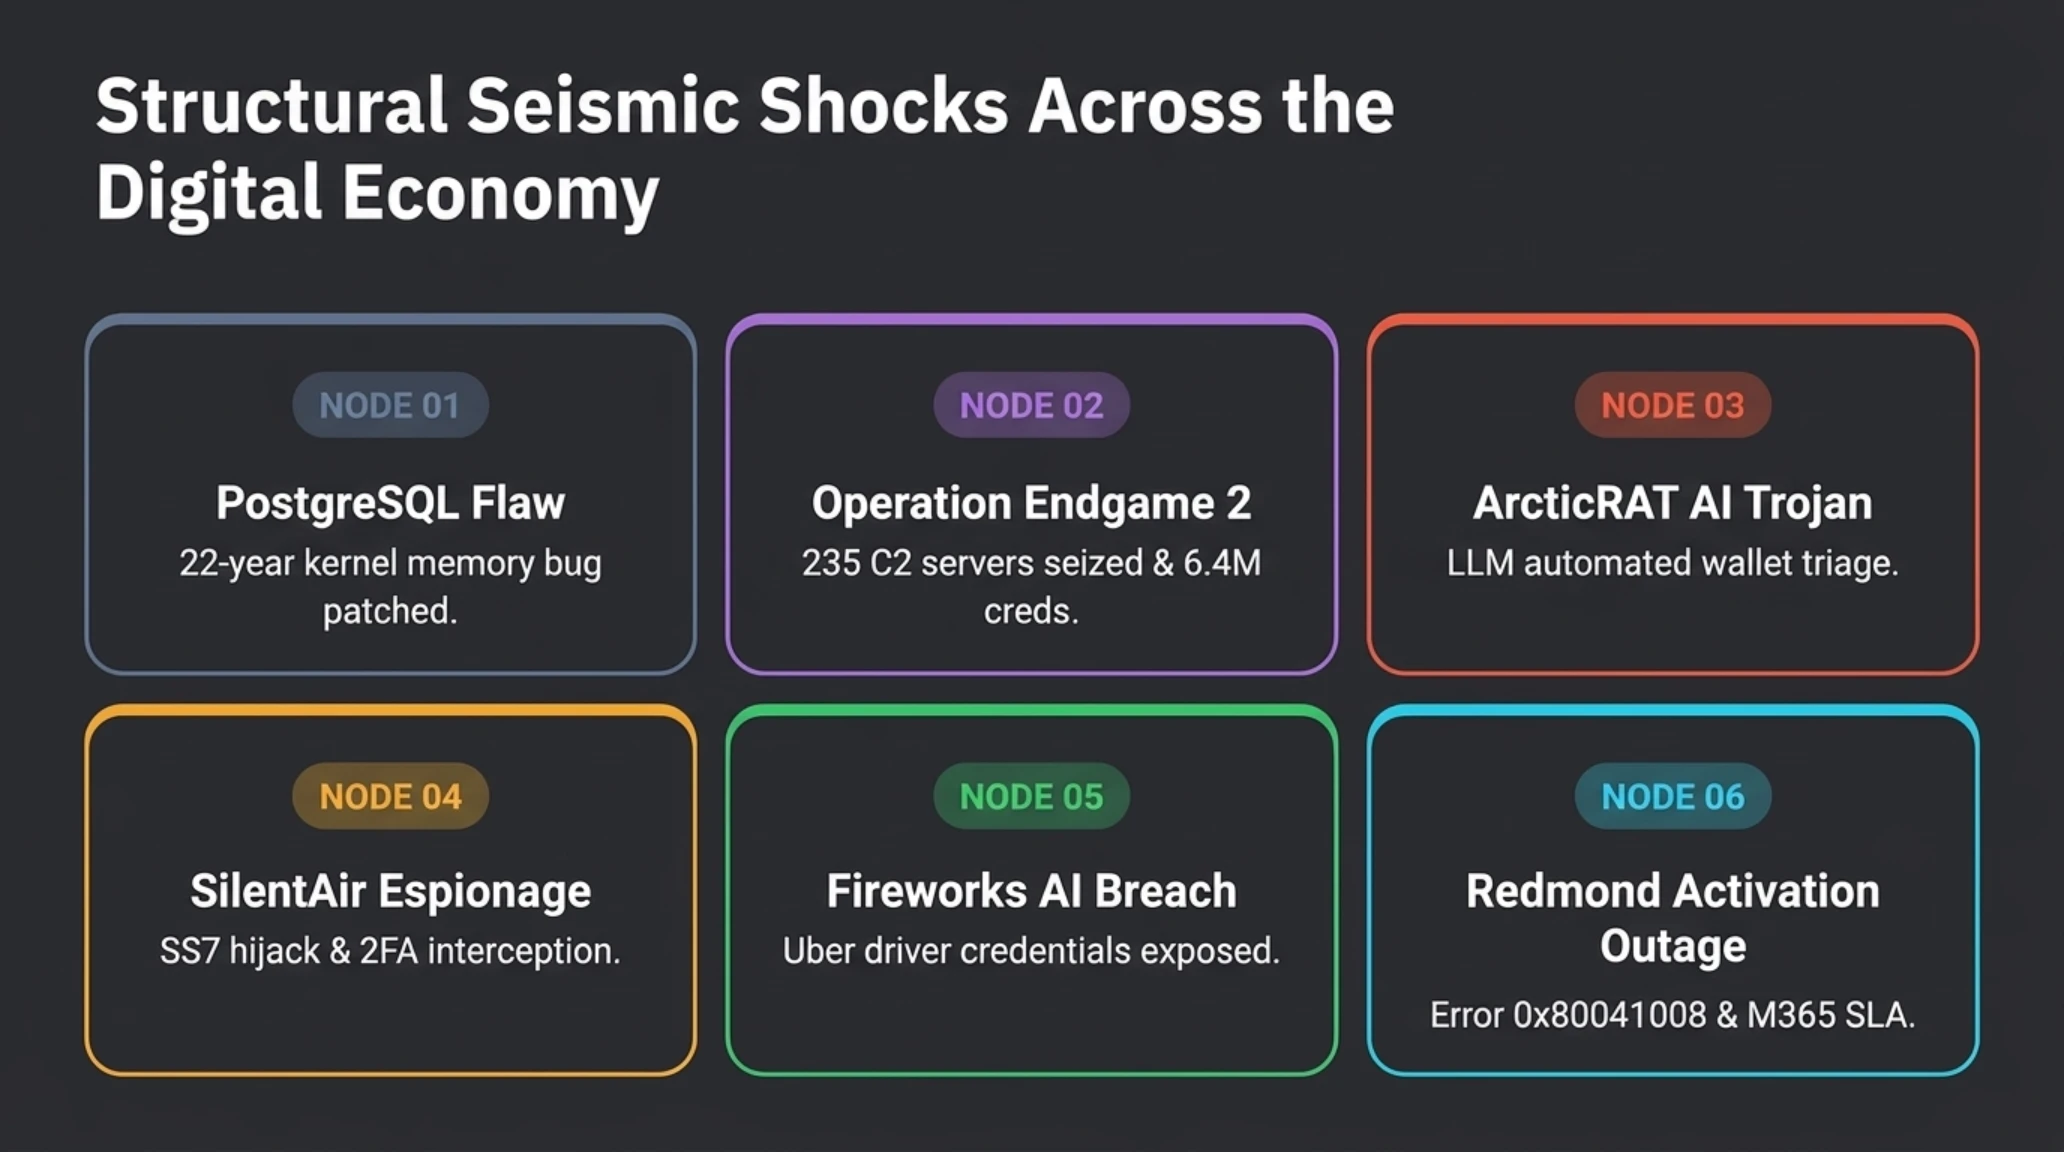
الملخص التنفيذي المسائي لتيكين نايت ليوم الأحد 15 نوفمبر 2026: 1. إصلاح ثغرة خطيرة استمرت 22 عاماً في نواة بوستغريسكل (CVE-2026-6460)؛ 2. مصادرة 235 خادم قيادة واستعادة 6.4 مليون حساب مسروق في المرحلة الثانية من عملية إندغيم؛ 3. ظهور تروجان آركتيك راد المدعوم بنماذج الذكاء الاصطناعي في أندرويد؛ 4. حملة سايلنت إير لاختراق بوابات الاتصالات وسرقة رموز 2FA؛ 5. تسريب رخص سائقي أوبر عبر فيرووركس AI؛ و6. خطأ تفعيل ويندوز 0x80041008.
تيكين نايت // الملف السيبراني الشامل 15 نوفمبر 2026
زلزال بعمر 22 عاماً في نواة بوستغريسكل؛ سد 52 ثغرة وكشف عيب خطير يتيح تنفيذ التعليمات البرمجية
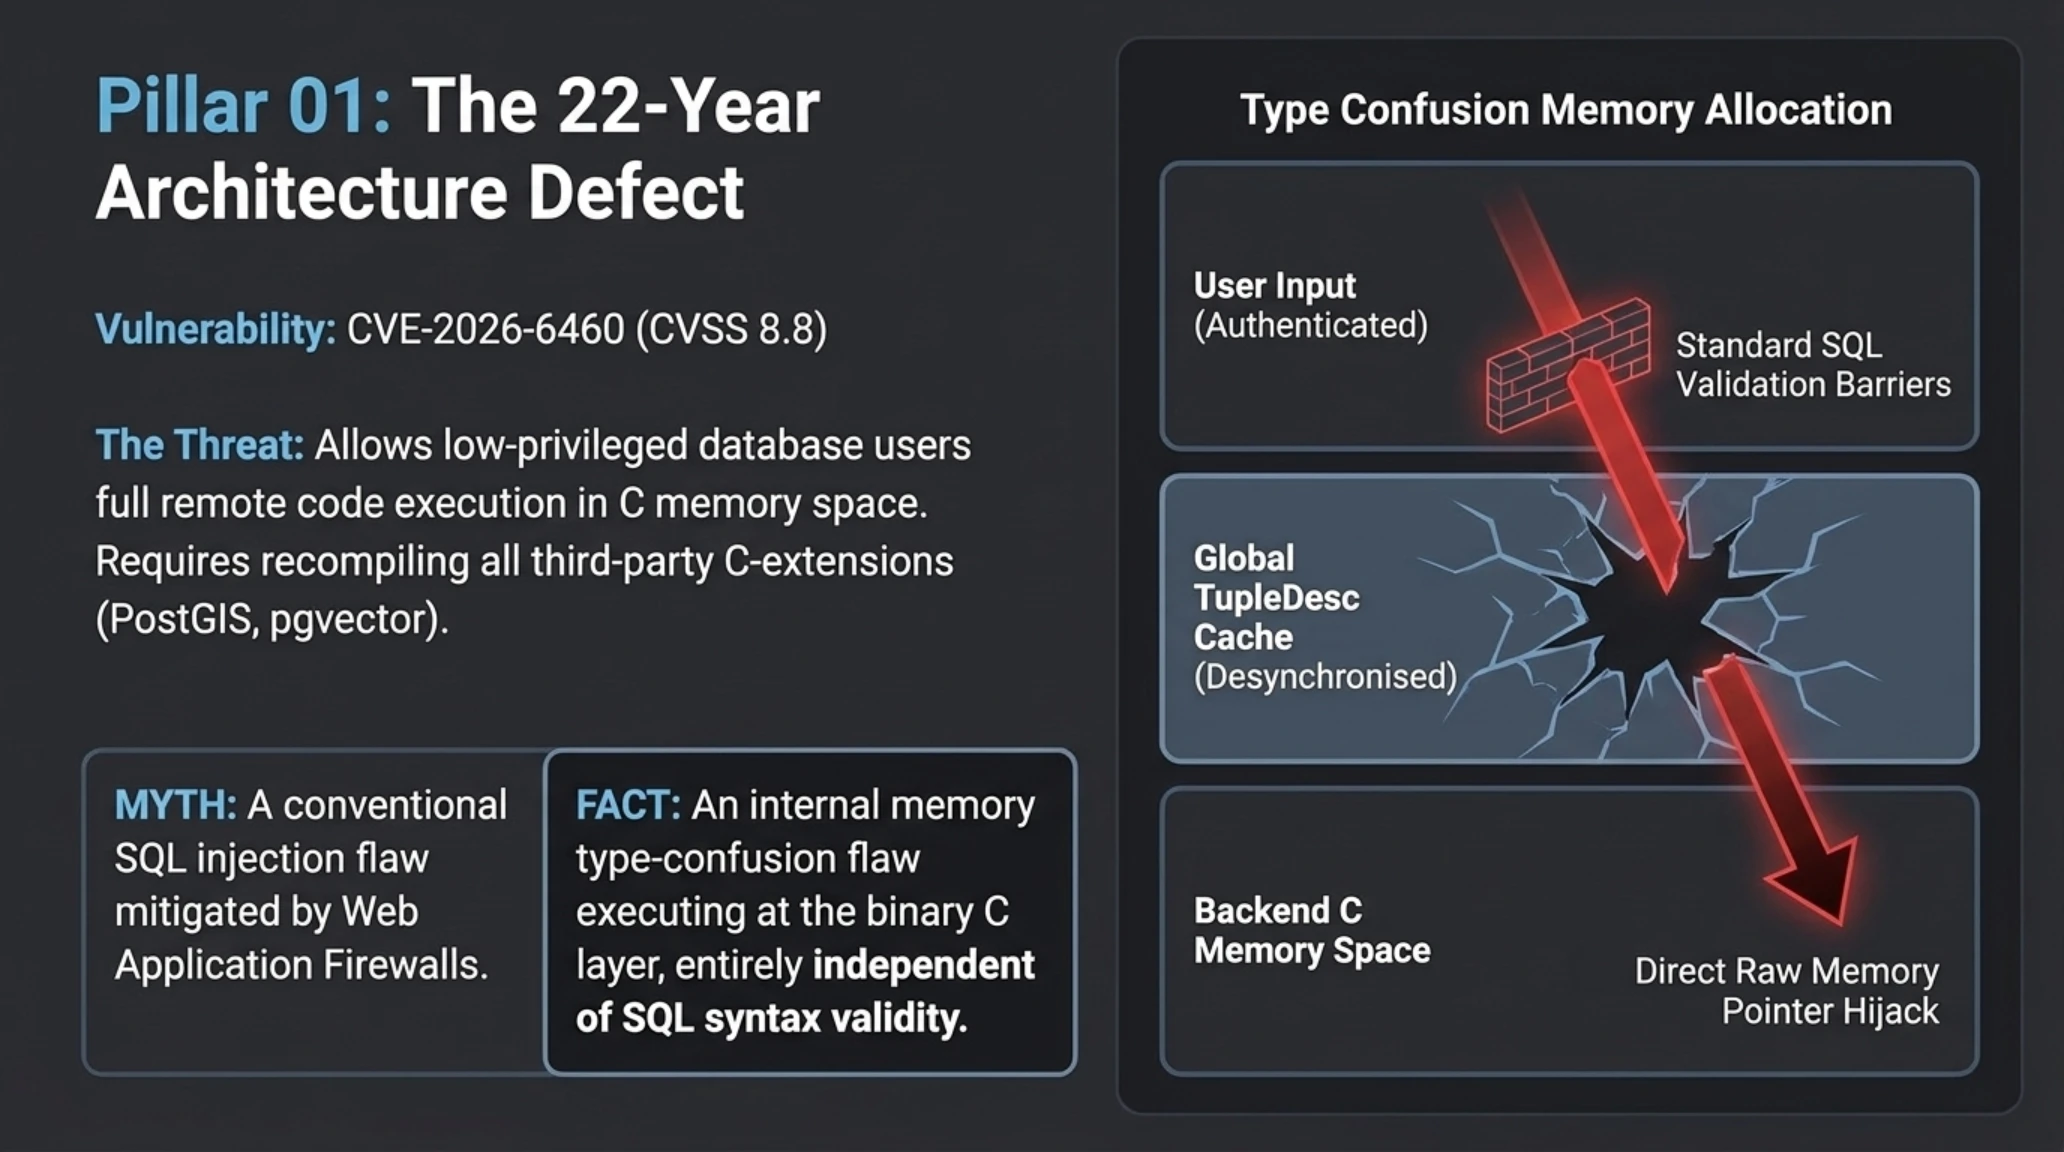
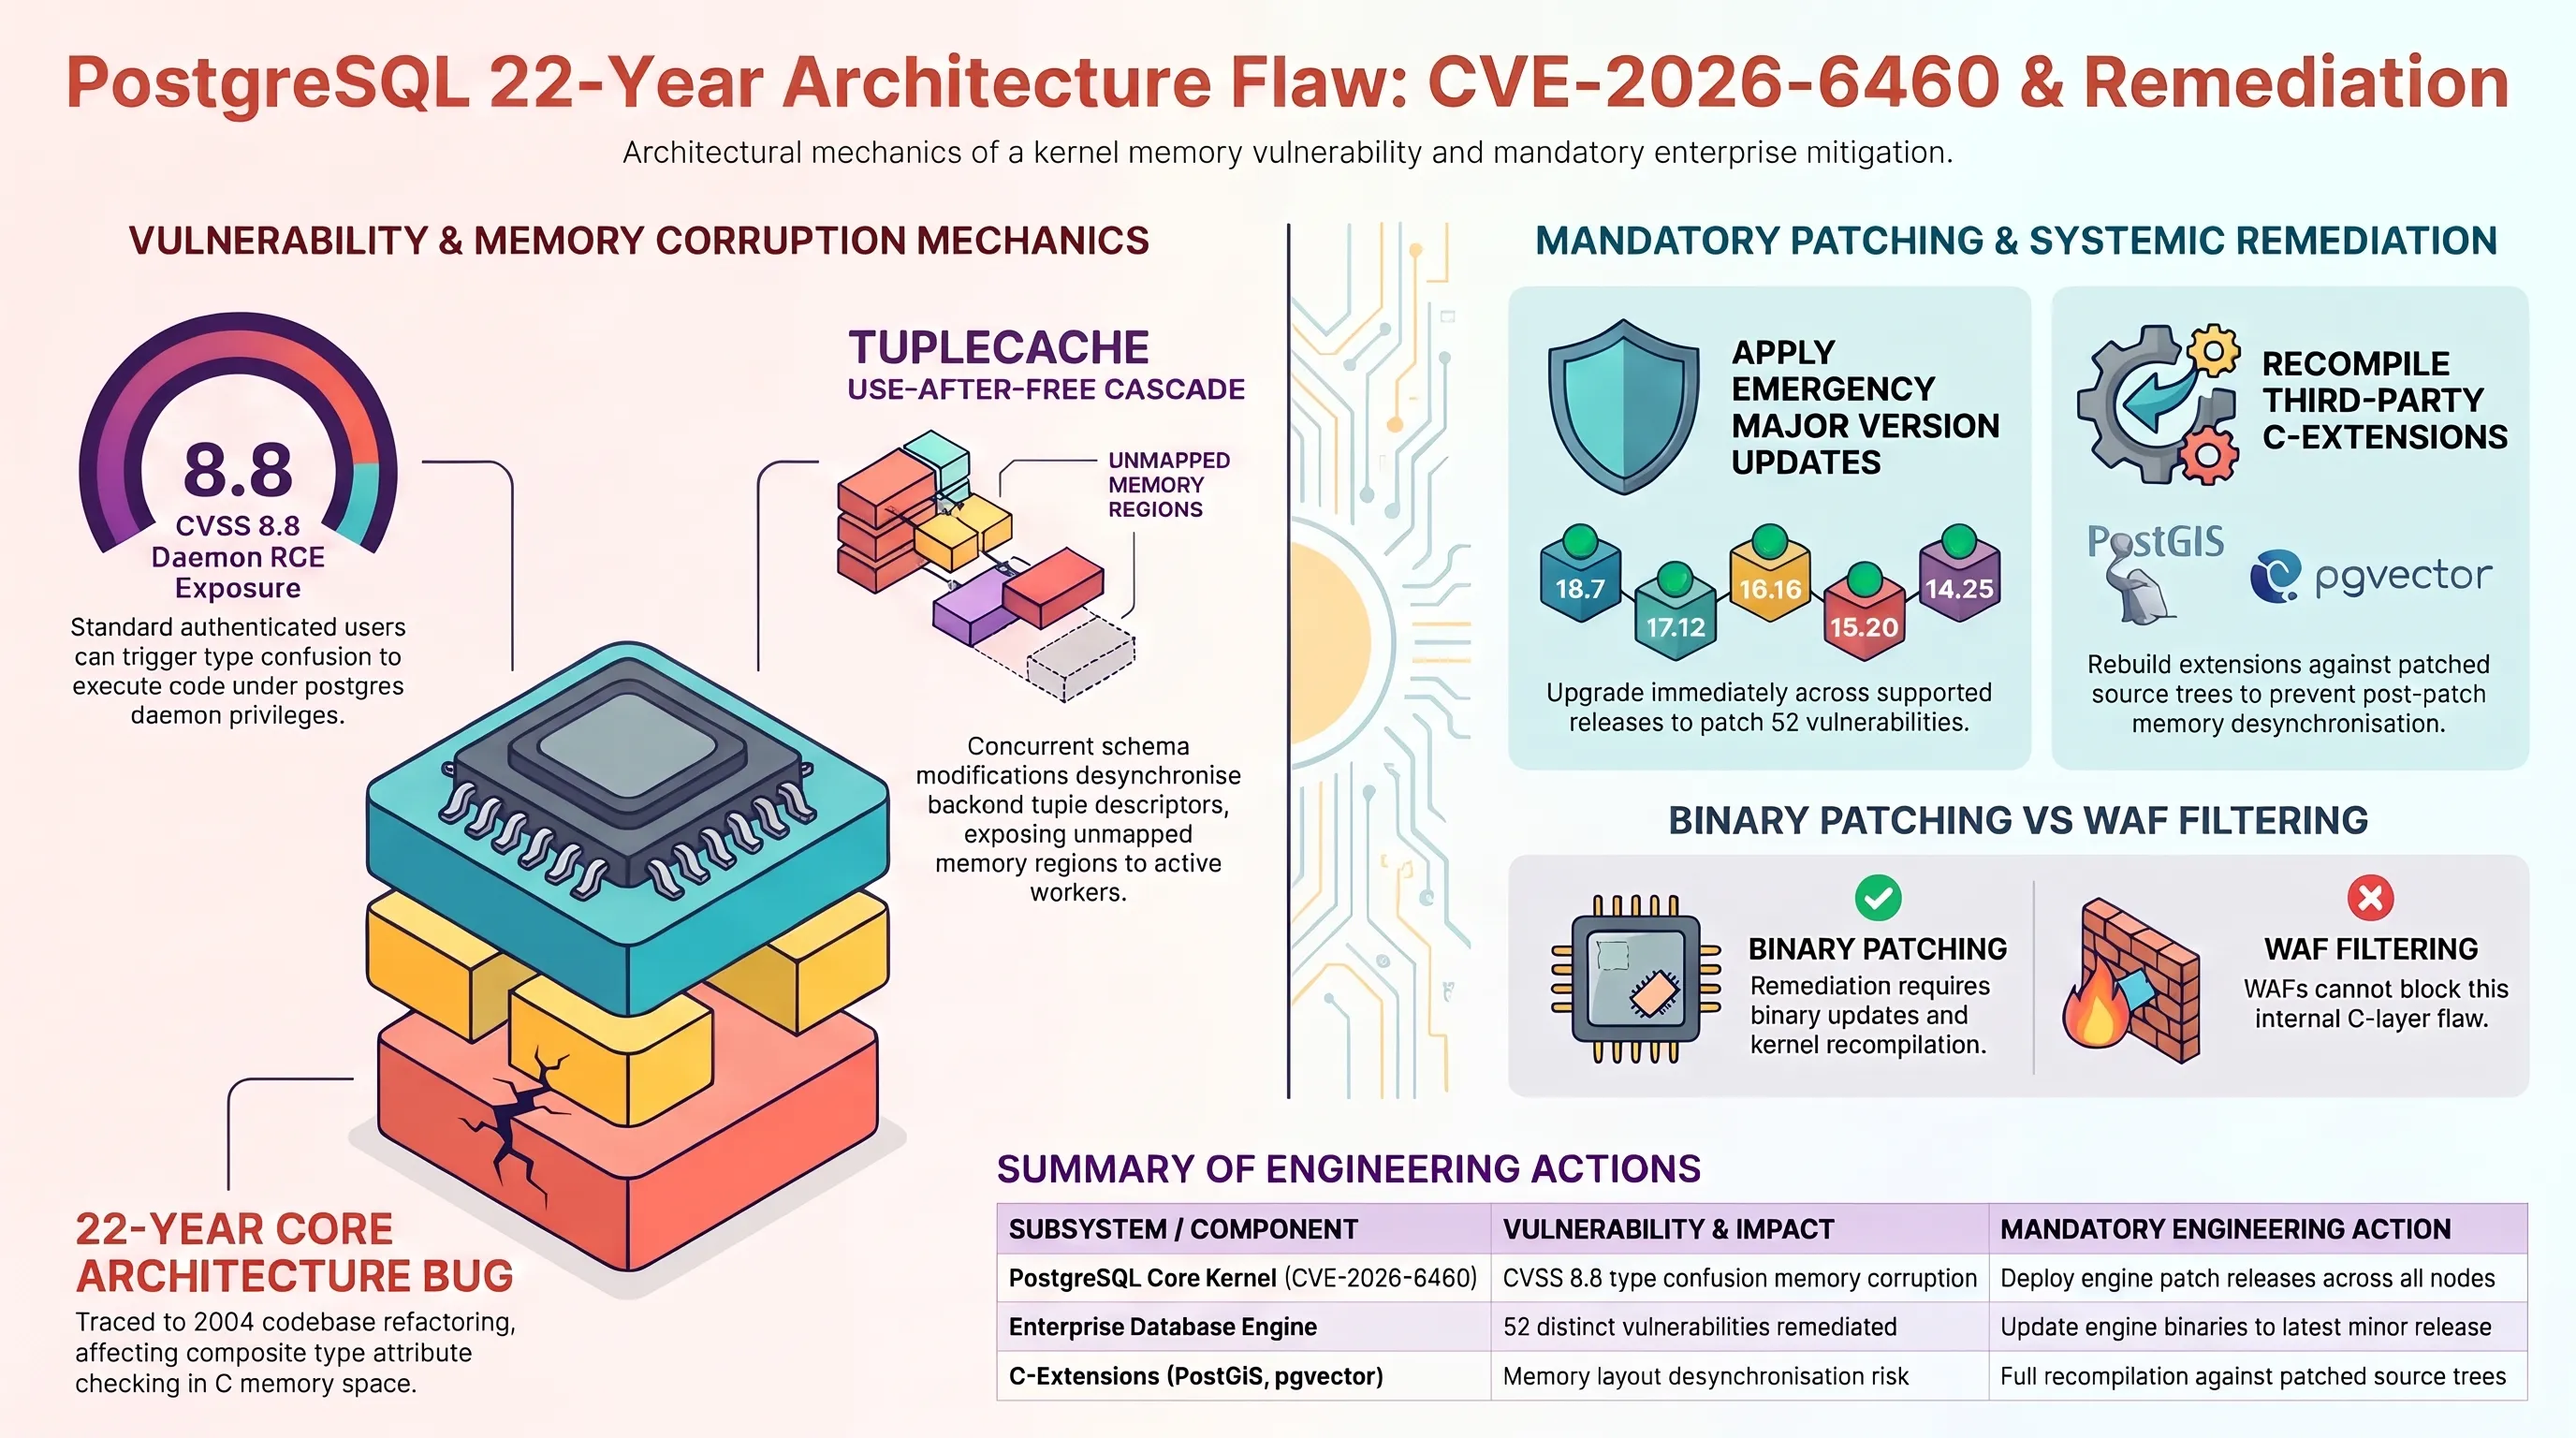
أصدرت المجموعة العالمية لتطوير بوستغريسكل (PostgreSQL Global Development Group) حزمة تحديثات أمنية طارئة وغير مسبوقة شملت كافة الإصدارات النشطة (18.7 و17.12 و16.16 و15.20 و14.25)، وذلك لمعالجة 52 ثغرة وعيباً برمجياً في نواة قاعدة البيانات. وتتصدر هذه الحزمة ثغرة حرجة بالغة الخطورة مصنفة تحت الرمز CVE-2026-6460 بمعدل خطورة بلغ 8.8 درجة، وتعود جذورها إلى خطأ هيكلي في إدارة الذاكرة تم إدخاله في كود النواة منذ عام 2004.
الرؤية الاستراتيجية المسائية // نقاط جوهرية وأبرز المحاور
وتشير التحليلات الهندسية الجنائية إلى أن هذا الخلل ينتمي إلى فئة تداخل الأنواع (Type Confusion) في معالجة البيانات المركبة (Composite Types). فعند قيام المستخدمين بتعديل بنية الجداول وأنواع الحقول، يفشل محرك قاعدة البيانات في إعادة ضبط مؤشرات الذاكرة المؤقتة بشكل آمن. ويتيح هذا الخلل لأي مستخدم يمتلك صلاحية مصرح بها حتى لو كانت تقتصر على إنشاء جدول مؤقت بسيط القفز خارج حدود العزل، وتخريب ذاكرة المعالجة الرئيسية، والسيطرة المباشرة على مؤشرات دوال لغة سي في خادم النظام.
وتشير التحليلات البرمجية لكود النواة إلى أن نظام بوستغريسكل يقوم بتخزين مواصفات الحقول المركبة في مصفوفات تسمى TupleDesc داخل الذاكرة المؤقتة. وعندما يقوم المستخدم بإجراء تعديلات متتالية على الأعمدة، يفشل المحرك في تحديث خريطة الإزاحات الخاصة بتلك المؤشرات، مما يخدع المترجم ويجعله يعامل البيانات المدخلة كمؤشرات لدوال تنفيذية في مكتبات النظام. ويتيح هذا الارتباك في الذاكرة تحويل جلسة استعلام بسيطة إلى نافذة نفاذ غير مقيدة تمنح المخترق القدرة على كتابة وقراءة سجلات الذاكرة المحمية دون إطلاق أي تنبيه أمني.
ويستطيع المهاجمون استغلال هذا العيب لتحويل مؤشرات الذاكرة لتنفيذ أكواد ثنائية خبيثة بصلاحيات حساب النظام المشغل لقاعدة البيانات. ونظراً لأن بوستغريسكل تمثل المحرك الأساسي لآلاف البنوك المركزية، وشبكات المعاملات الحكومية، والمستودعات السحابية الكبرى، فإن هذا الكشف يمثل تهديداً مباشراً لاستقرار البنية التحتية للمعلومات على مستوى العالم.
علاوة على ذلك، حذر خبراء النواة من أن الاكتفاء بتثبيت التحديثات الثنائية ليس كافياً؛ إذ يتعين على مديري النظم إعادة تصريف كافة الملحقات البرمجية المكتوبة بلغة سي (مثل PostGIS وpgvector) للتأكد من مواءمة خرائط الذاكرة وتفادي أي انهيار غير متوقع أثناء المعالجة.
كما بينت الاختبارات الدقيقة أن آلية التعامل مع كتل الذاكرة المشتركة (Shared Buffer Pool) تتأثر بشكل فوري عند استدعاء استعلامات متزامنة تستهدف الحقول المركبة المعدلة، مما يؤدي إلى حدوث حالة استخدام الذاكرة بعد تحريرها (Use-After-Free) تعطل إجراءات التحقق من الصلاحيات وتمنح المهاجم قدرة الوصول إلى كافة السجلات المشفرة دون ترك أثر في سجلات التدقيق الاعتيادية.
لماذا يغير هذا التحول قواعد اللعبة؟ // أهمية الخبر في أرقام
المرحلة الثانية من عملية إندغيم؛ تفكيك خوادم غوت لودر وكاسل راد وستيل سي بقيادة اليوروبول والإف بي آي
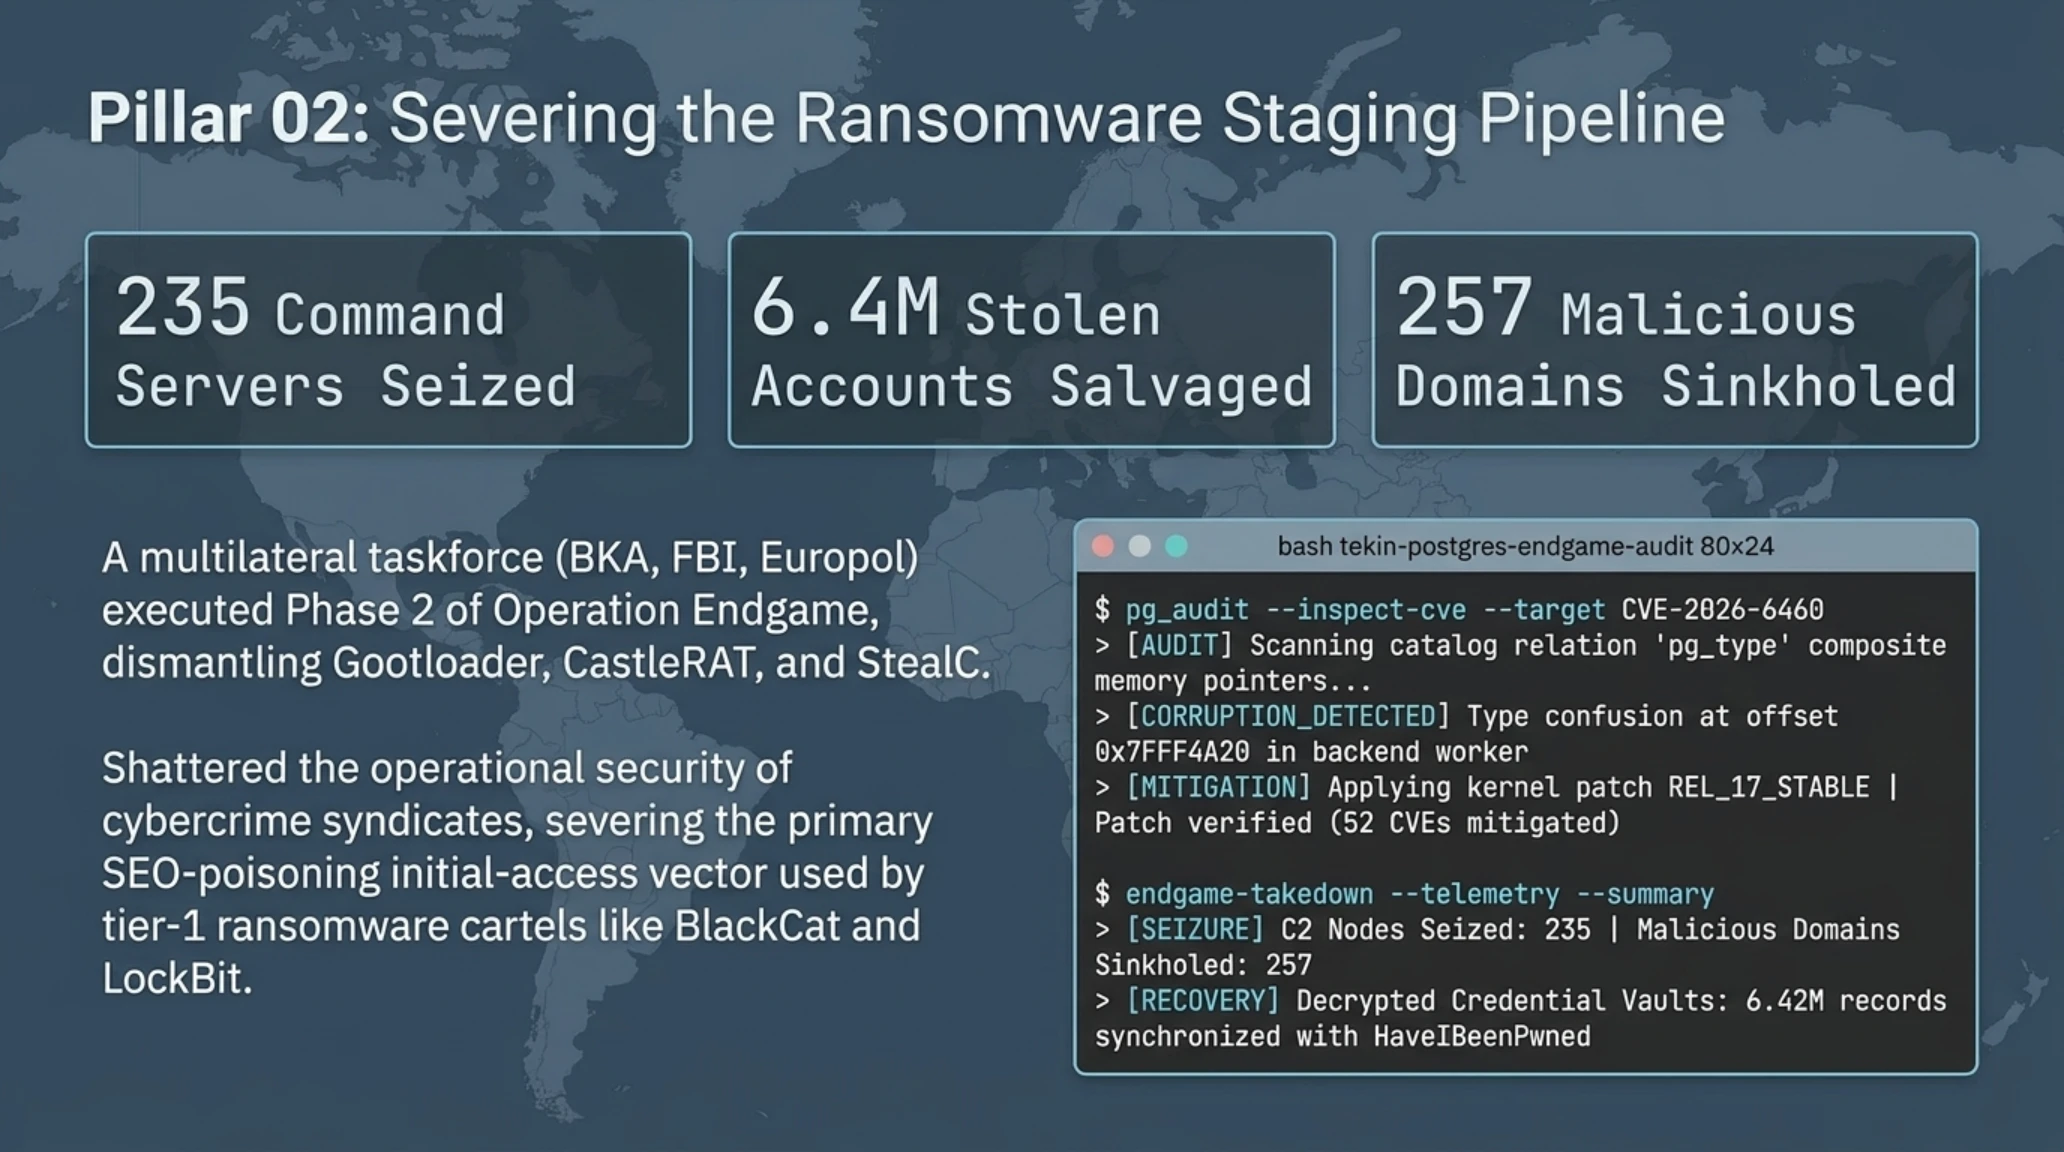
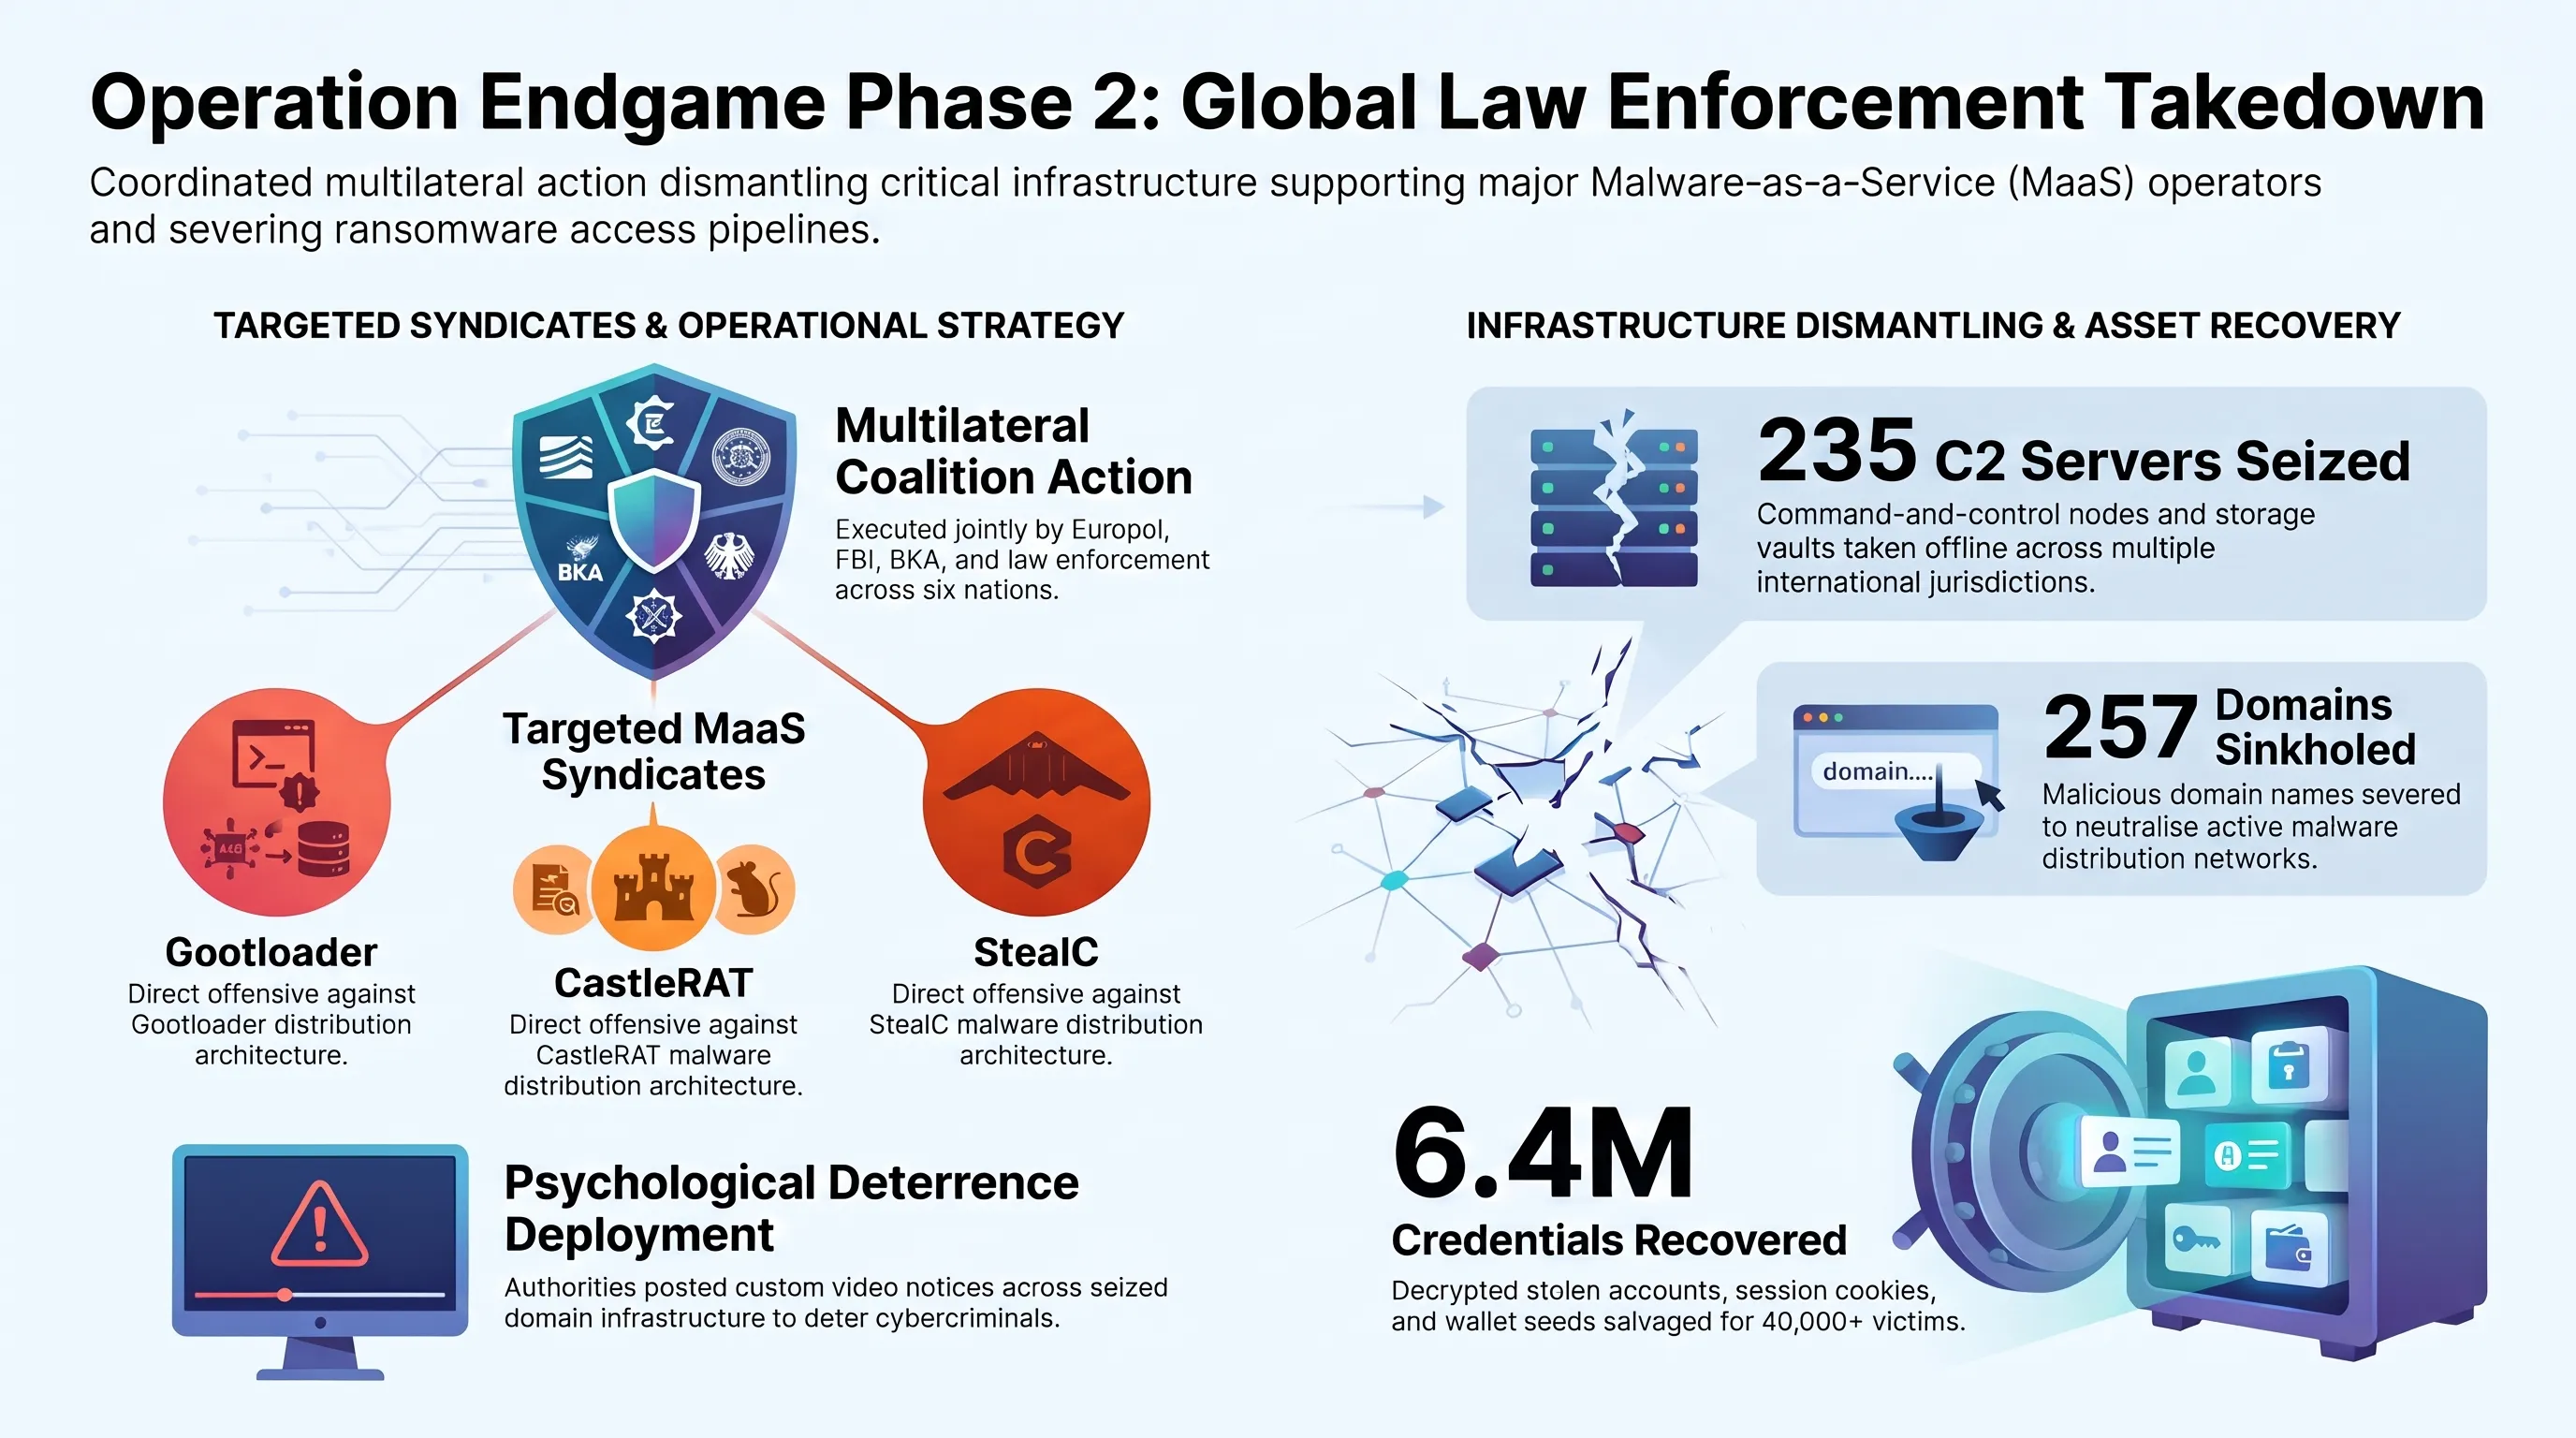
في ضربة أمنية دولية هي الأوسع نطاقاً، نجح تحالف أمني مشترك يضم الشرطة الجنائية الفيدرالية الألمانية (BKA)، ومكتب التحقيقات الفيدرالي الأمريكي (FBI)، واليوروبول، ووكالات إنفاذ القانون في بريطانيا وهولندا وفرنسا، في تنفيذ المرحلة الثانية من عملية إندغيم (Operation Endgame) بنجاح ساحق. واستهدفت العملية البنية الأساسية لثلاث من أخطر عائلات البرمجيات الخبيثة عالمياً: محمل الاختراق غوت لودر، وتروجان الوصول عن بعد كاسل راد، وأداة سرقة البيانات الشهيرة ستيل سي.
وأسفرت المداهمات المتزامنة عن مصادرة 235 خادم قيادة وتحكم (C2) وخوادم استضافة وسيطة موزعة عبر عدة دول، فضلاً عن حجب 257 نطاقاً إلكترونياً نشطاً. وتعد برمجية غوت لودر المنصة الرئيسية لتوفير الوصول الأولي لعصابات الفدية الكبرى مثل بلاك كات ولوك بيت، حيث اعتمدت لسنوات على تسميم نتائج محركات البحث واختراق مواقع ووردبريس القانونية والتجارية لدس ملفات خبيثة تحت ستار نماذج عقود موثقة.
وفي سياق السيطرة على قواعد بيانات ستيل سي وكاسل راد، تمكن المحققون من تفكيك المستودعات السرية واستعادة أكثر من 6.4 مليون سجل تضمنت بيانات اعتماد، وملفات تعريف ارتباط لجلسات نشطة، ومفاتيح لمحافظ العملات المشفرة تخص أكثر من 40 ألف مؤسسة ومستخدم. ويمثل هذا الإنجاز انهياراً واسعاً لمنظومة تجارة البيانات المسروقة القائمة على نموذج البرمجيات الخبيثة كخدمة (MaaS).
وعززت الأجهزة الأمنية ضربتها التقنية بحرب نفسية استباقية، من خلال بث رسائل تحذيرية ومقاطع مصورة عبر النطاقات المصادرة تخاطب مشغلي الهجمات مباشرة وتتوعدهم بالملاحقة القضائية، مما يمثل تحولاً جذرياً في استراتيجيات الردع الأمني الدولي.
وتشير تقارير المتابعة إلى أن شل حركة غوت لودر سيعطل تدفق هجمات برمجيات الفدية لعدة أشهر مقبلة؛ نظراً لاعتماد العديد من المجموعات الإجرامية عليه في تجاوز أنظمة فحص البريد الإلكتروني والجدران النارية المؤسسية من خلال الروابط الملغومة الموجهة بدقة نحو الموظفين الإداريين.
التحقق الجنائي الرقمي | شائعة في مواجهة حقيقة
ظهور تروجان آركتيك راد بمحرك ذكاء اصطناعي؛ استغلال واجهات برمجة النماذج اللغوية لتصنيف الأصول المالية آلياً
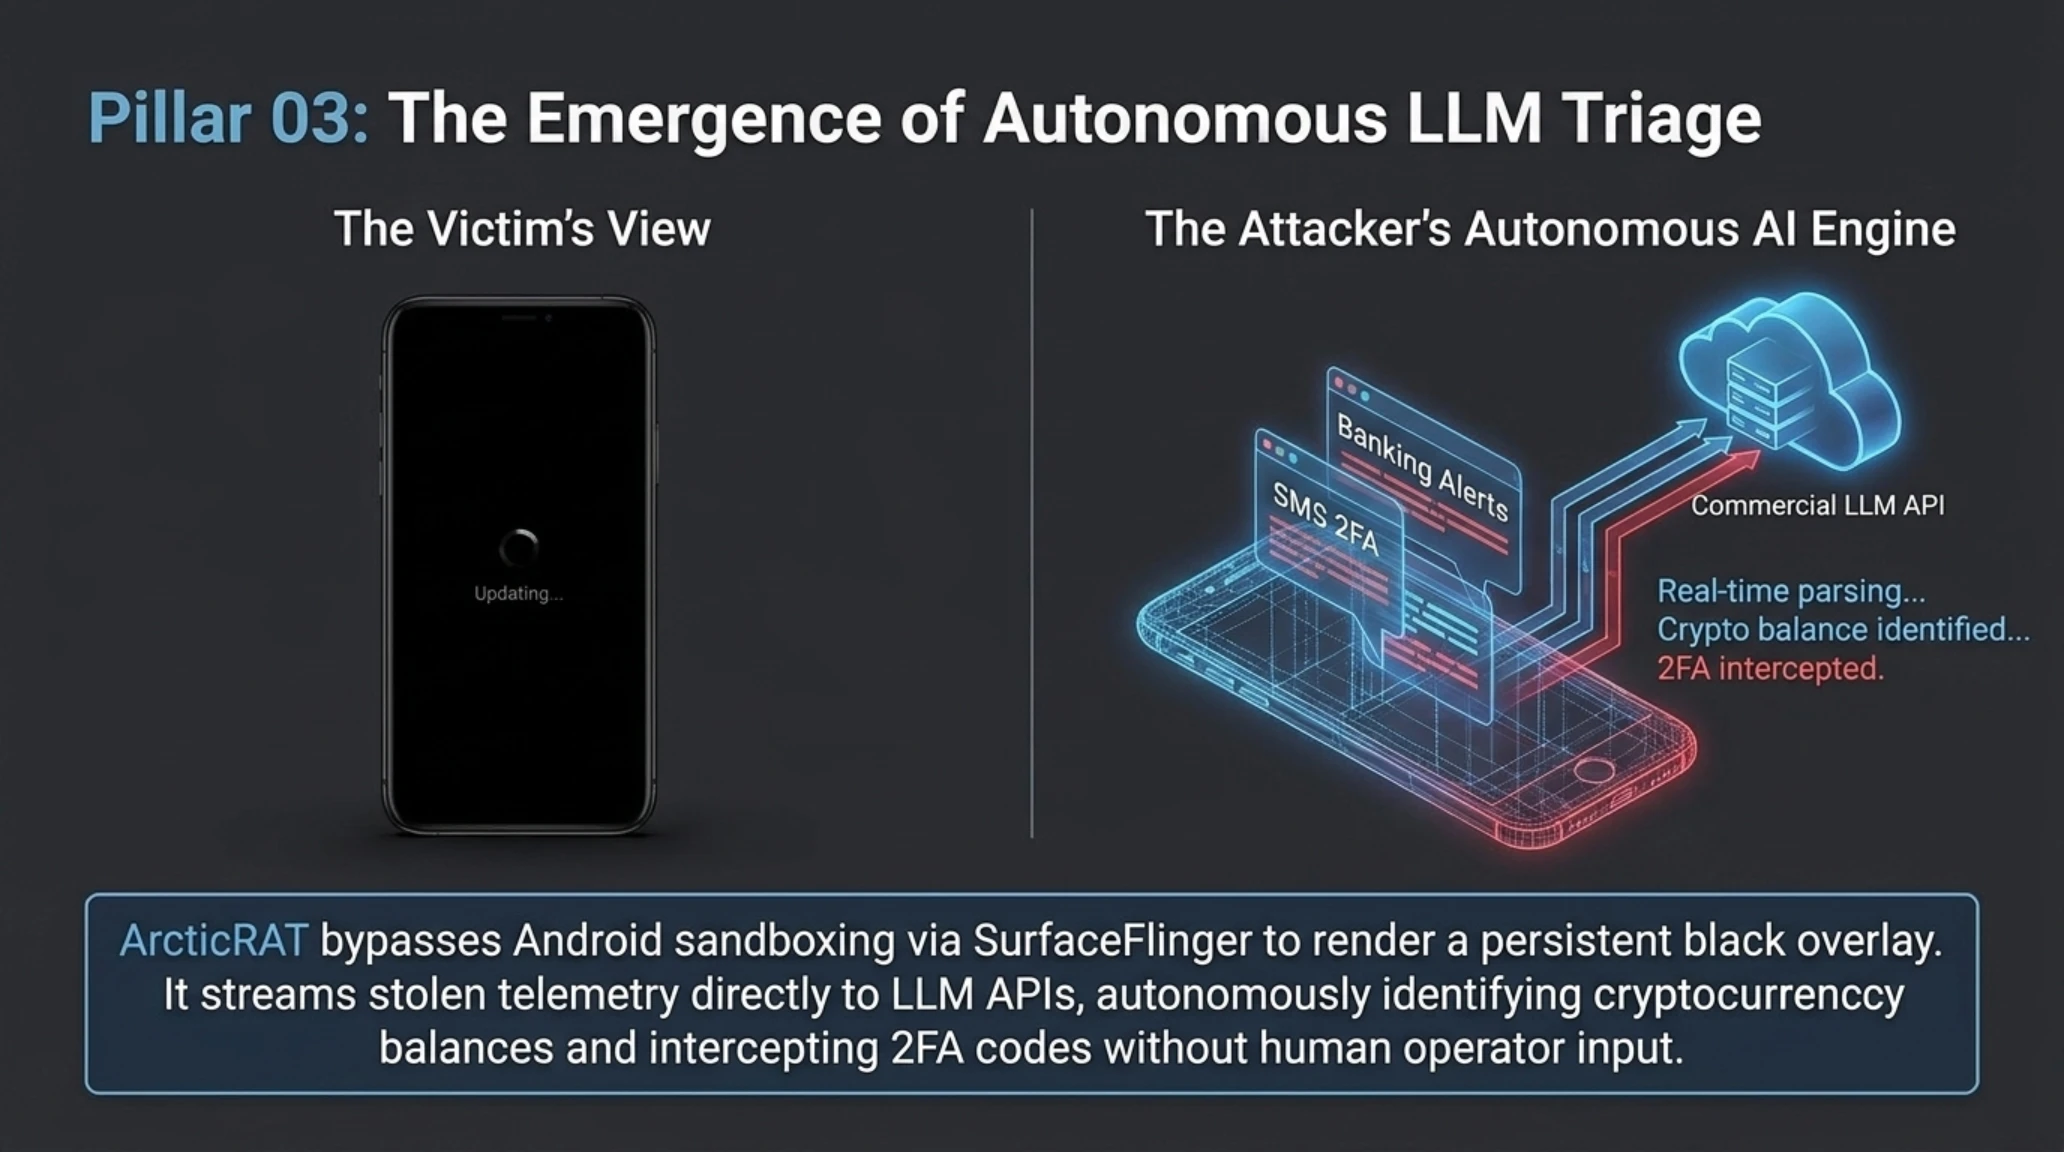
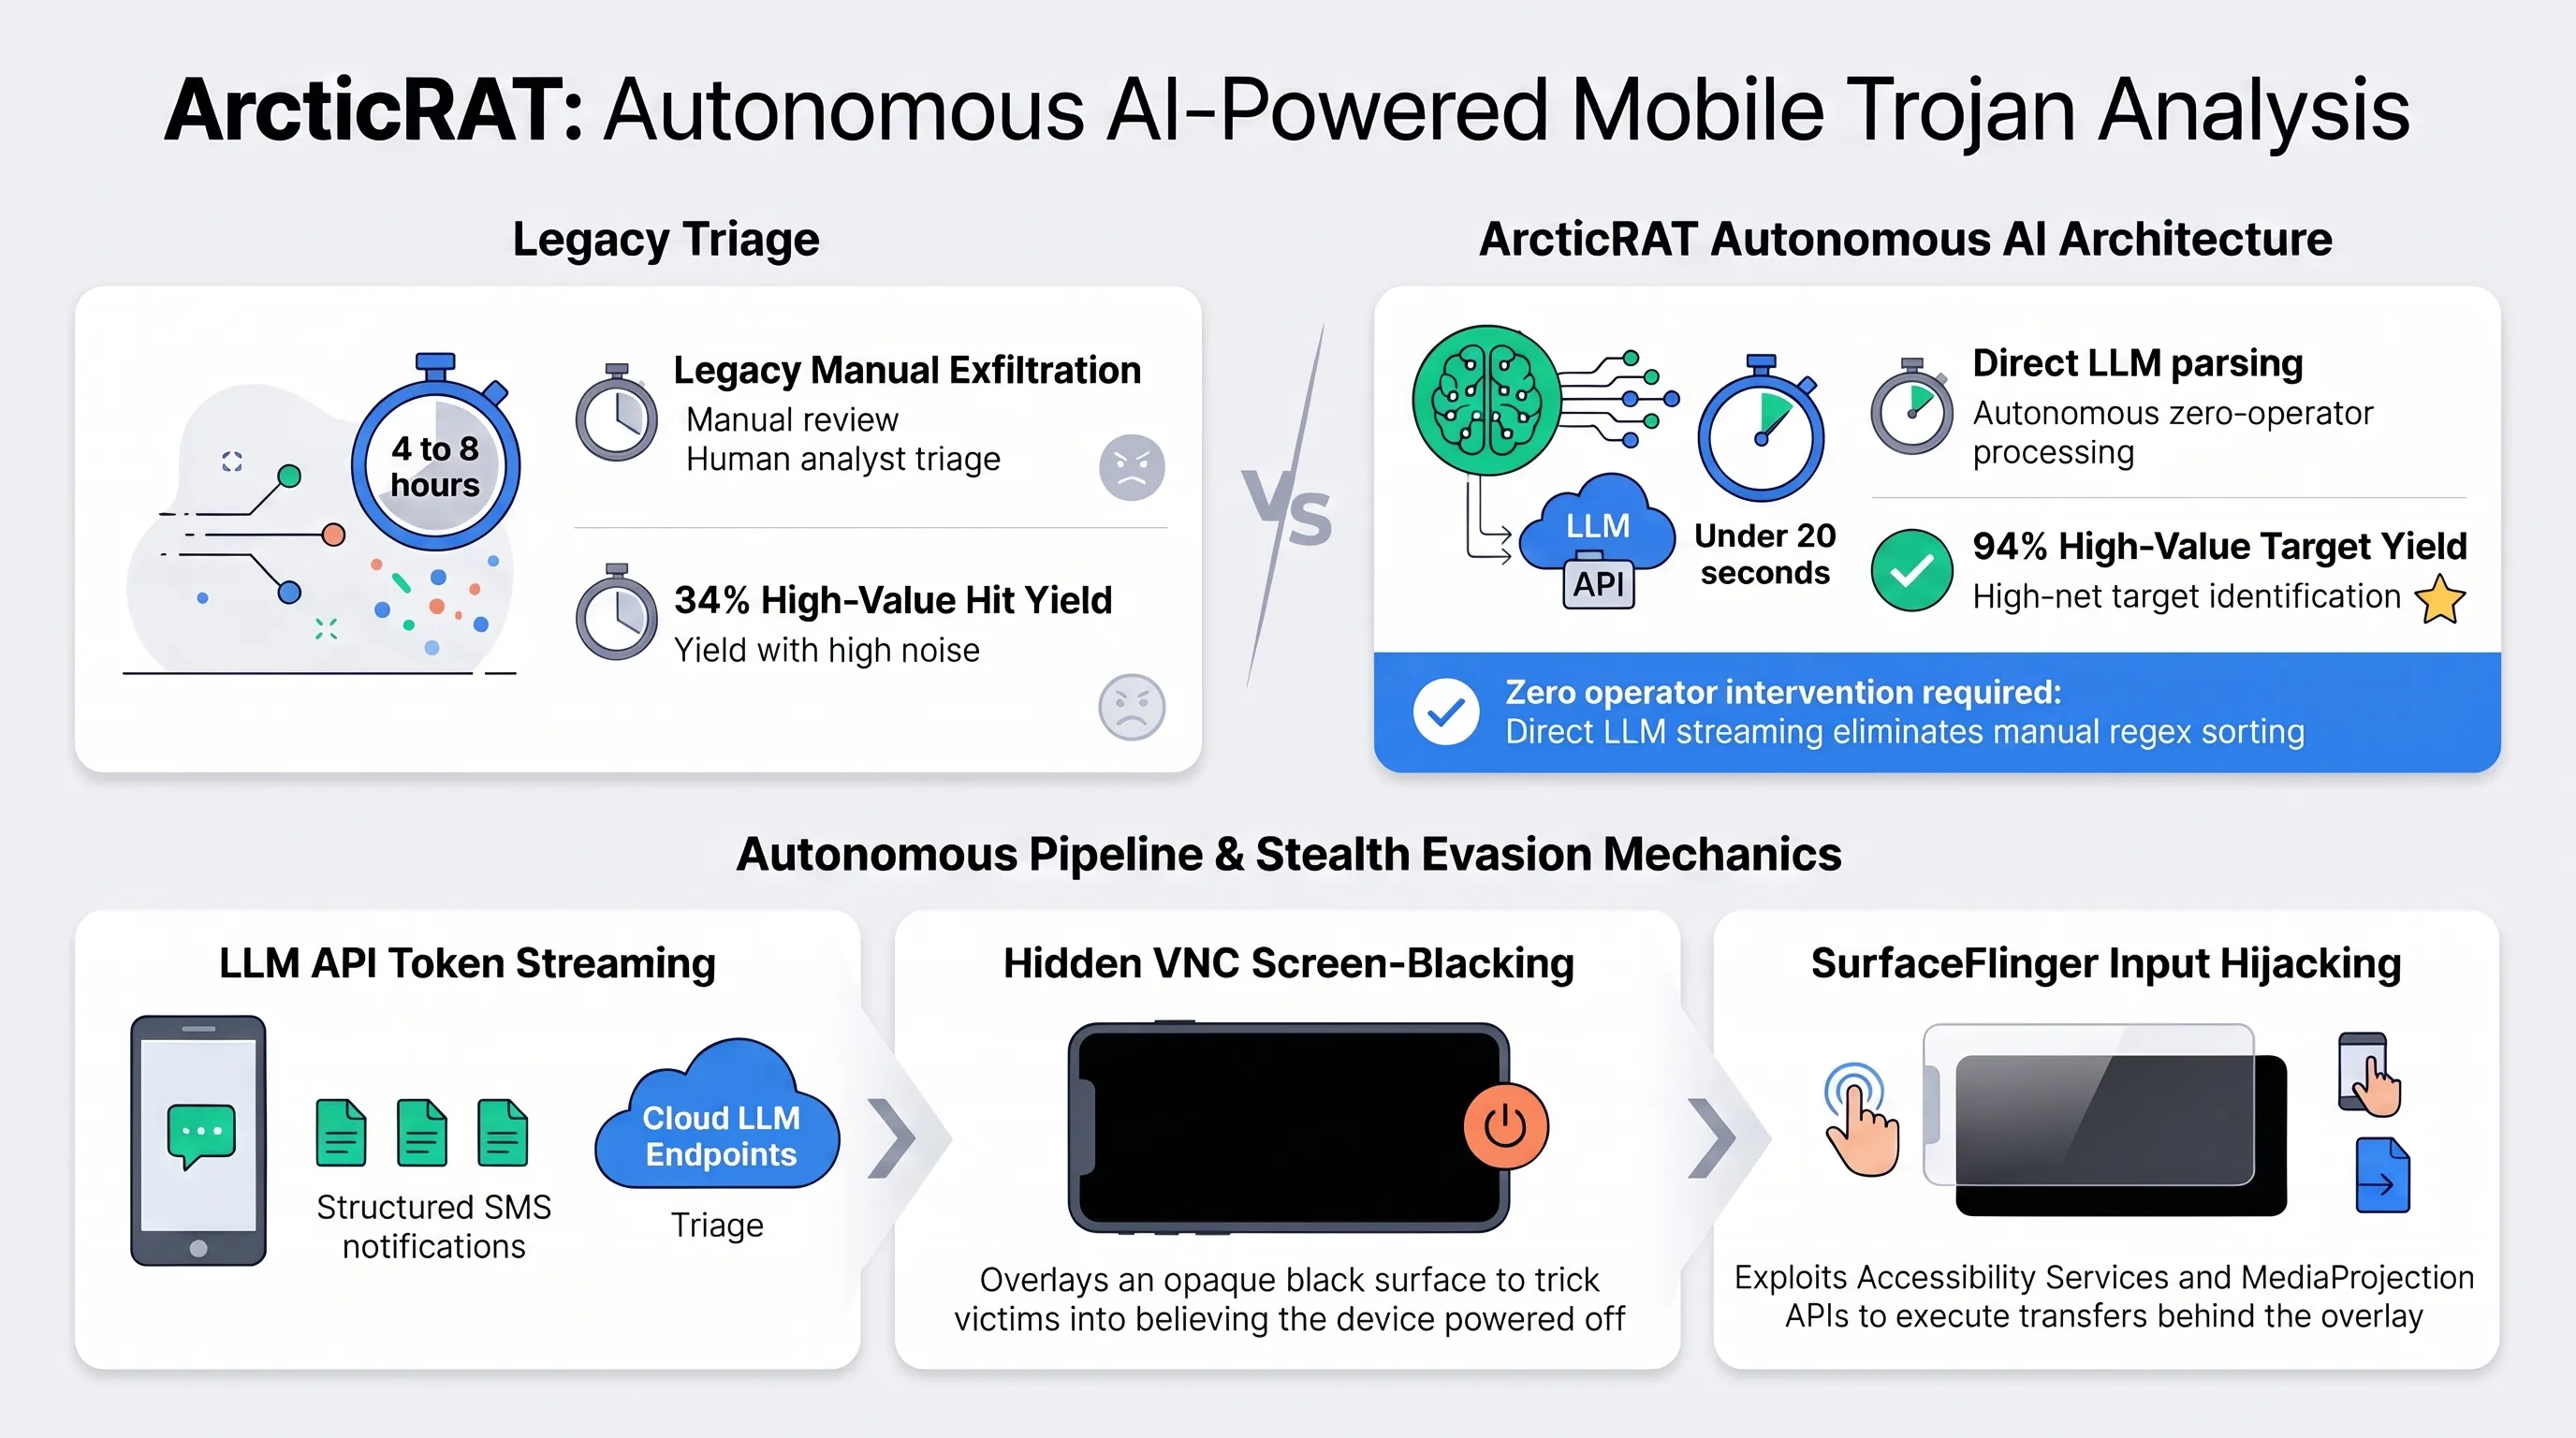
كشف فريق أبحاث التهديدات المتقدمة في مختبرات زيمبريوم (Zimperium zLabs) عن رصد وتحليل سلالة غير مسبوقة من تروجانات الوصول عن بعد في بيئة أندرويد تعرف باسم آركتيك راد (ArcticRAT). وتتمثل النقلة الخطيرة في هذه البرمجية في ارتباطها المباشر بواجهات برمجة التطبيقات (API) التابعة لنماذج اللغة الكبيرة التجارية لتشغيل خط معالجة آلي يحلل بيانات الضحايا فور استخراجها دون أي تدخل بشري.
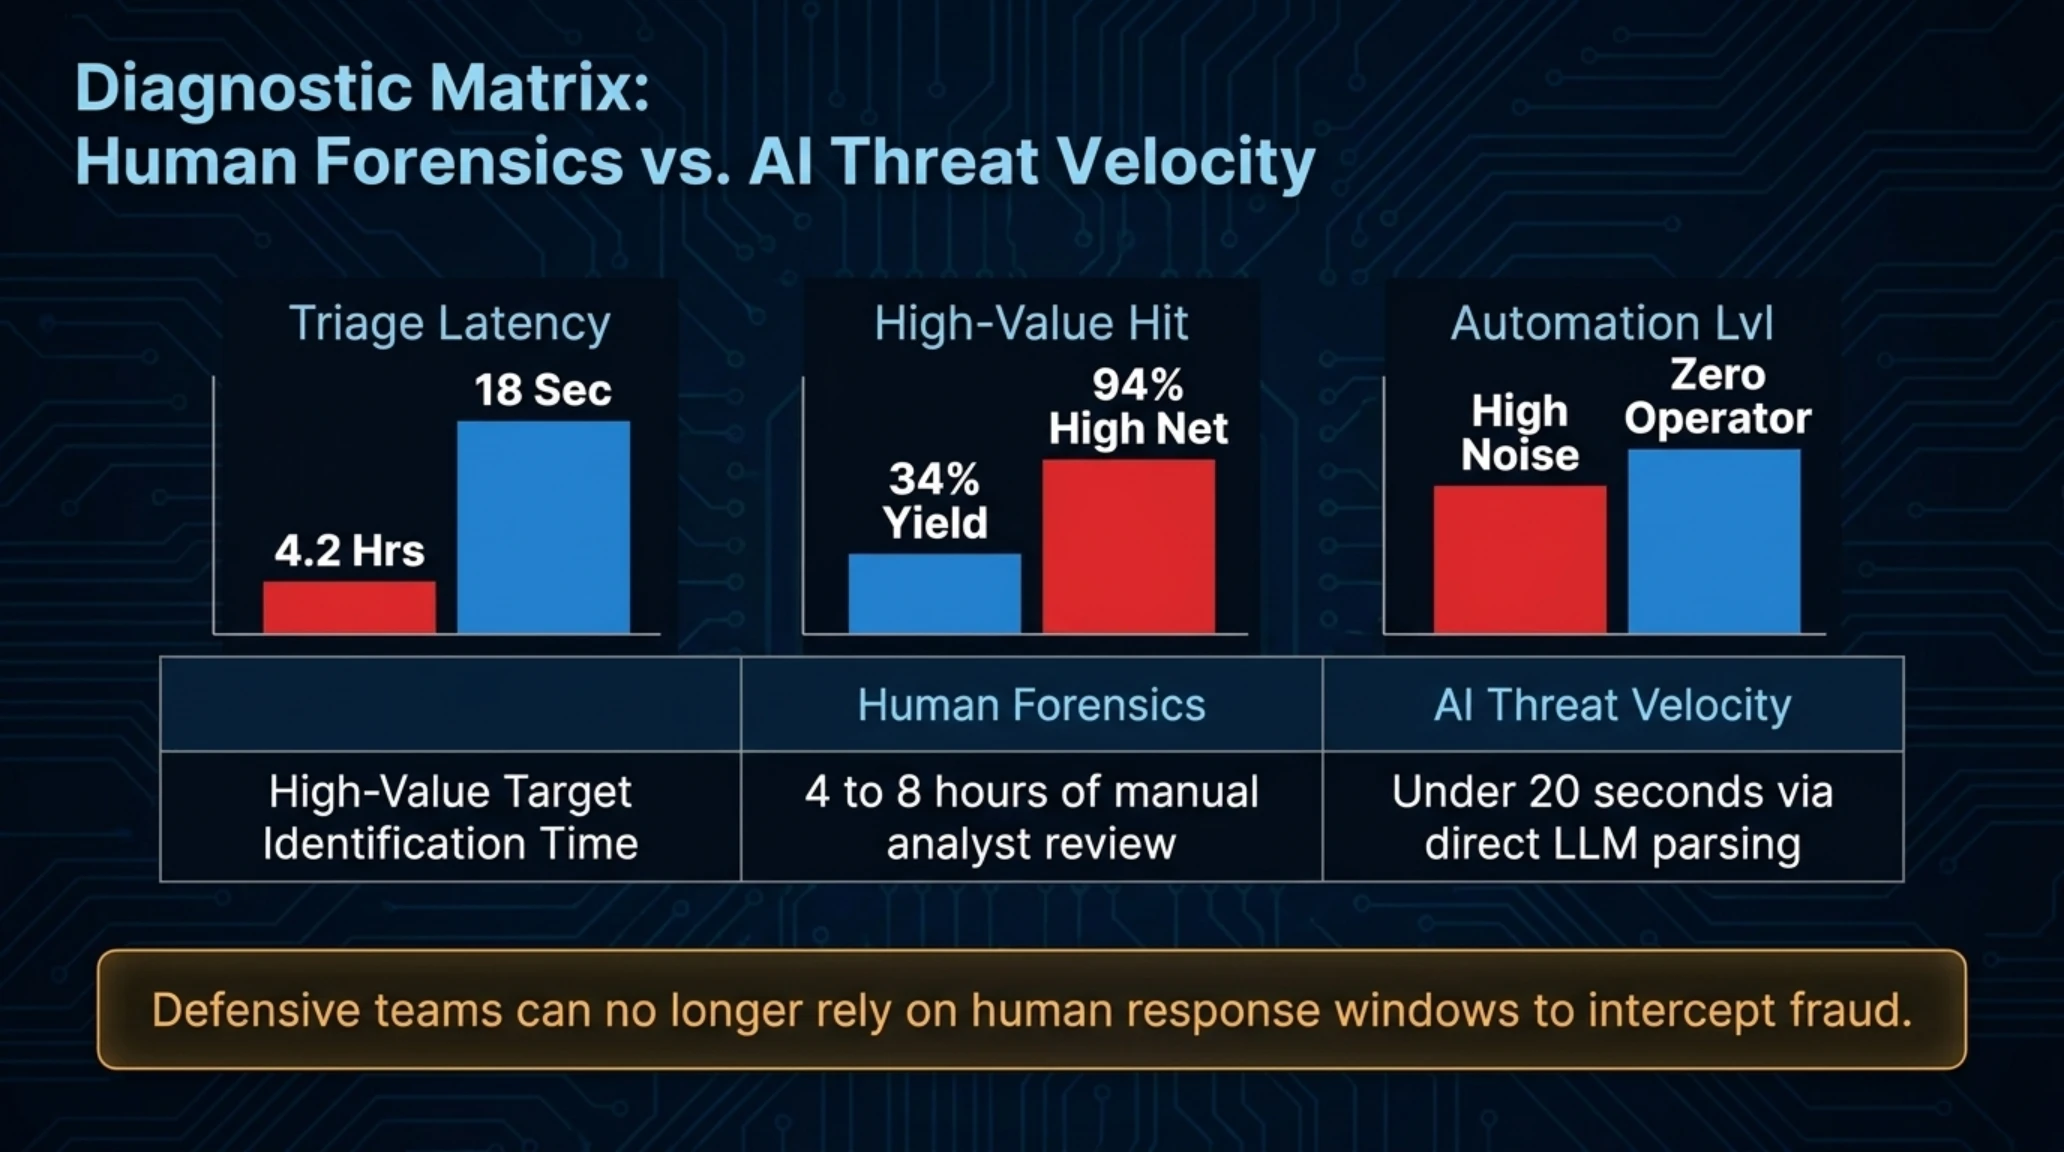
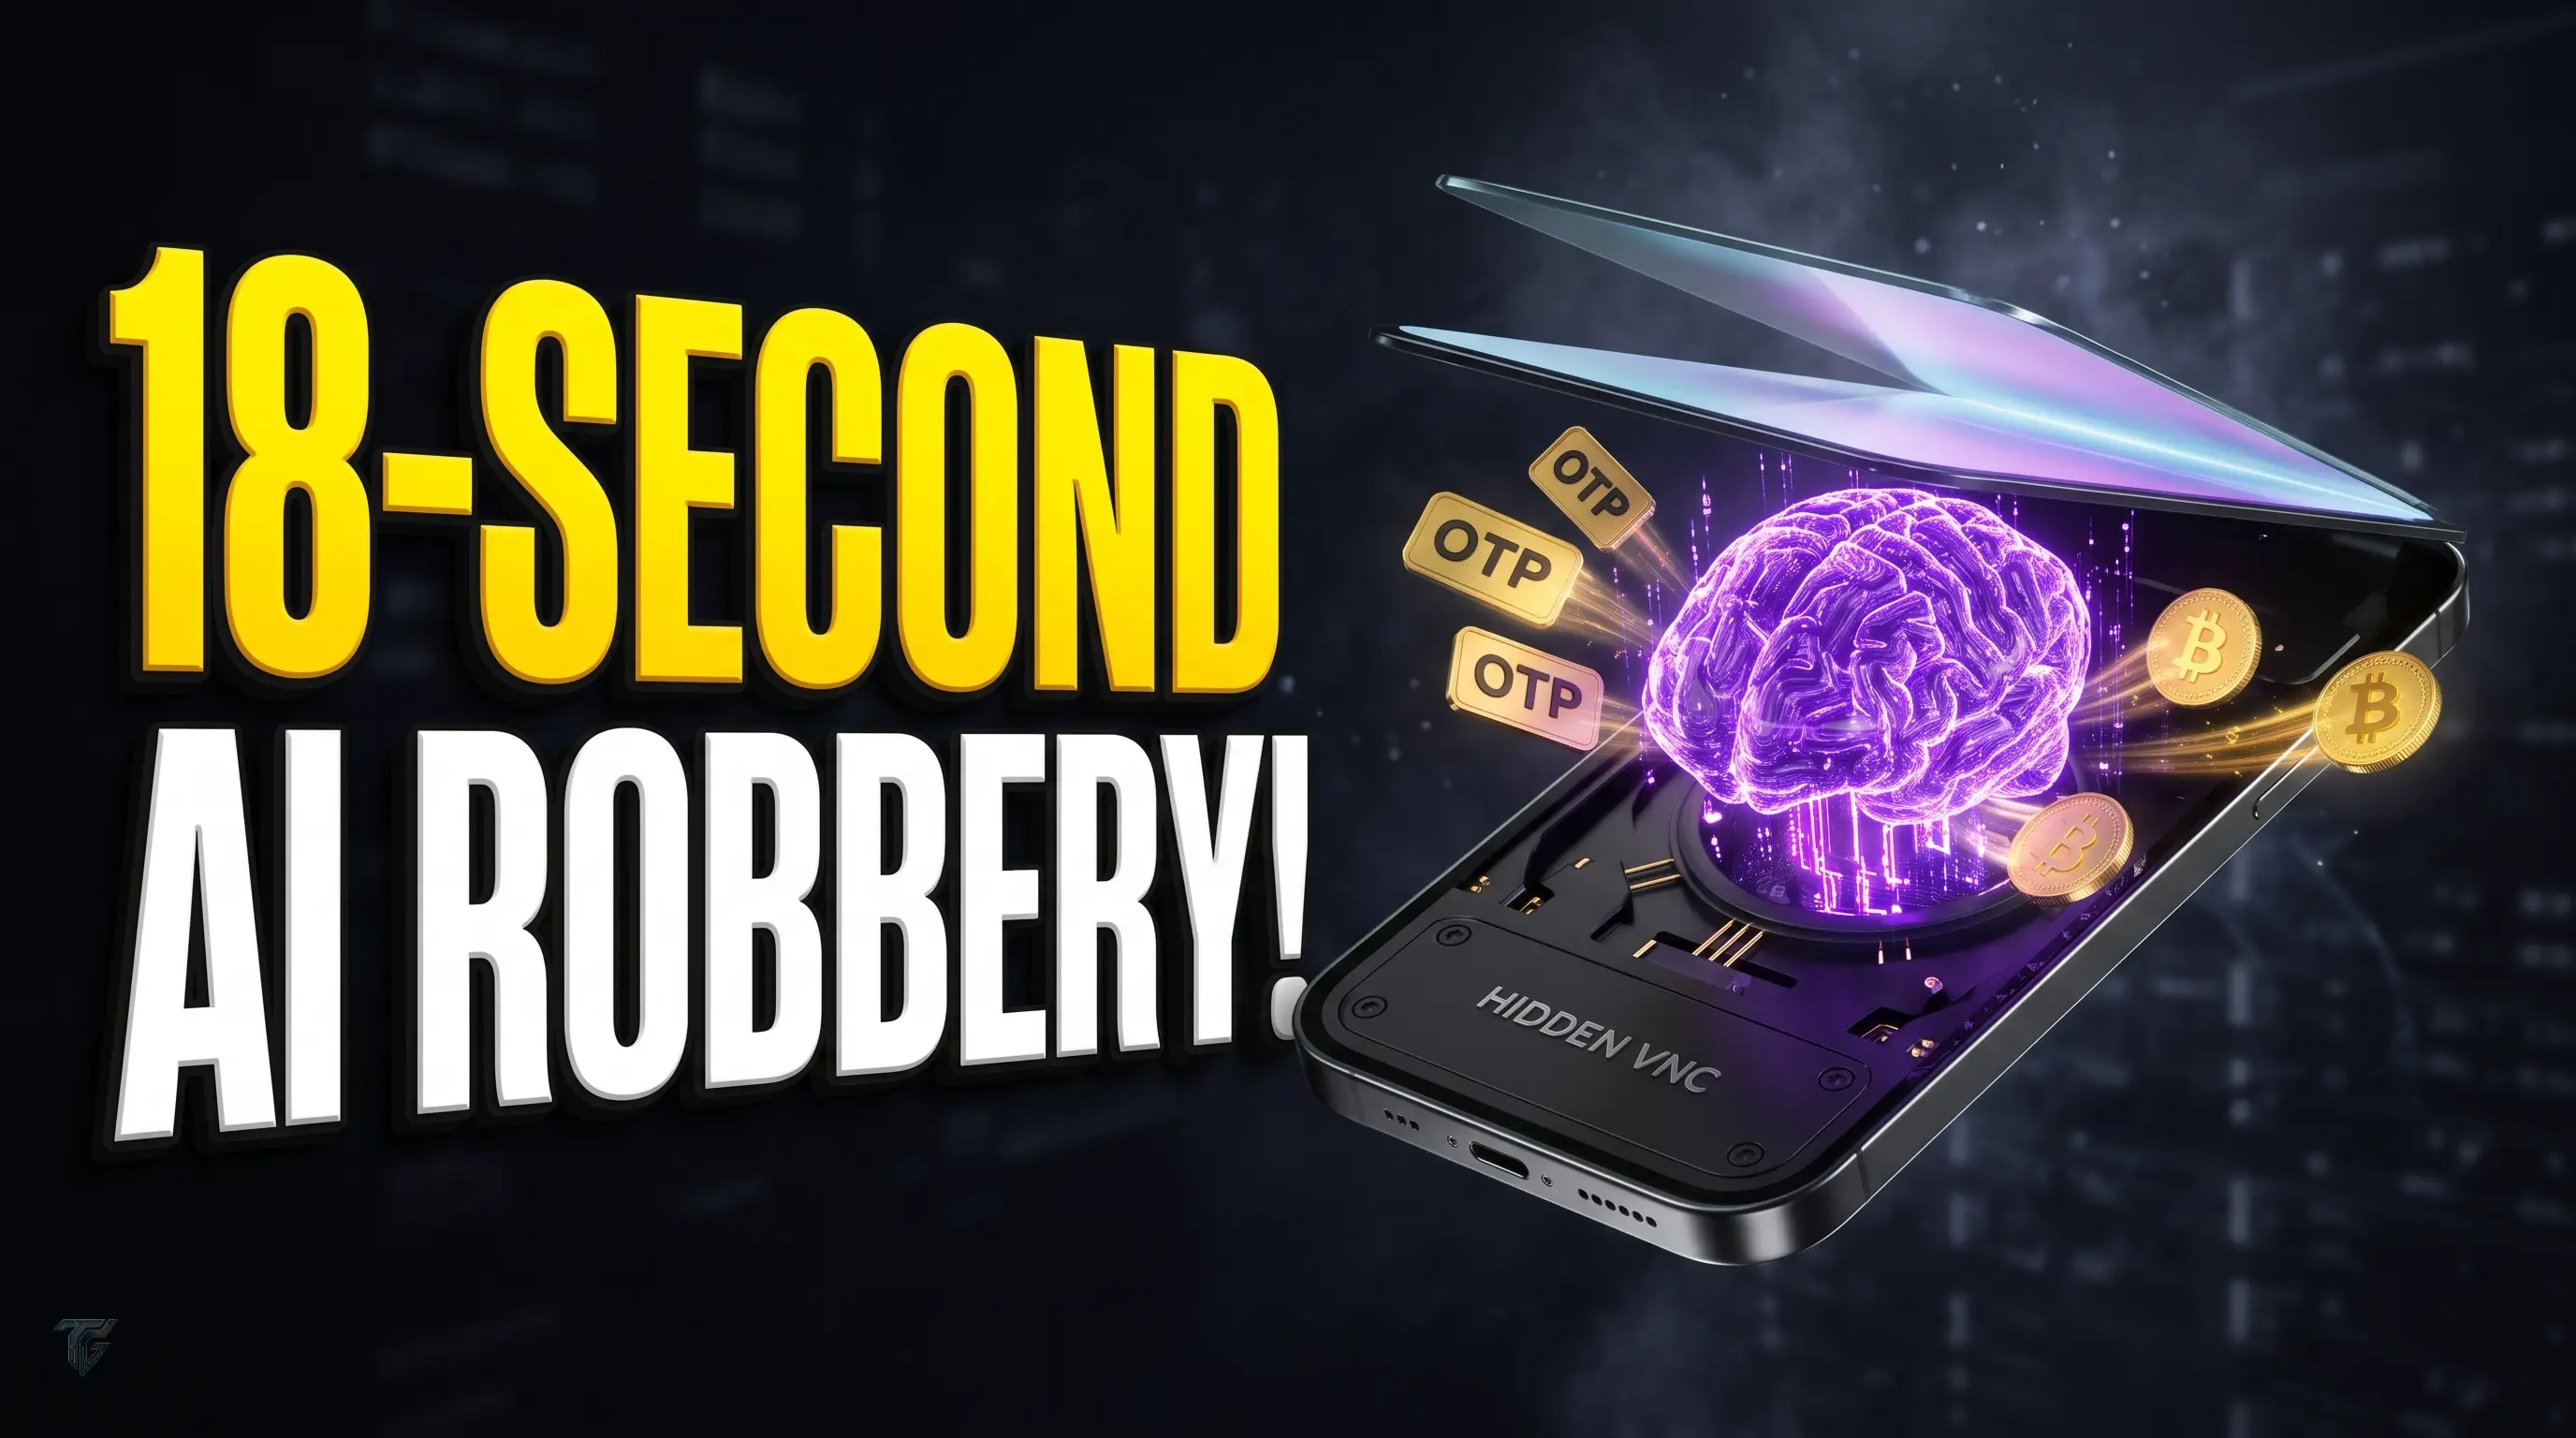
وفي النماذج التقليدية لسرقة البيانات، كان المهاجمون يضطرون إلى سحب ملفات ضخمة تشمل سجلات الرسائل القصيرة وجهات الاتصال ثم إخضاعها لعمليات فرز يدوية مجهدة بحثاً عن الحسابات المهمة. أما آركتيك راد، فيقوم فور إصابة الهاتف بتمرير نصوص الرسائل والتنبيهات المصرفية مباشرة إلى النموذج الذكي، الذي يتولى في ثوانٍ معدودة عزل رموز التحقق لمرة واحدة (OTP)، واكتشاف إشعارات التحويلات المالية الكبرى، وتحديد أرصدة محافظ العملات المشفرة، واضعاً الضحايا الأكثر ثراءً على رأس قائمة الاستهداف الفوري.
ولتنفيذ السرقات دون إثارة انتباه المستخدم، زودت البرمجية الخبيثة بتقنية تمويه مبتكرة تدعى VNC الخفي (Hidden VNC). حيث تقوم بنشر طبقة سوداء معتمة تغطي كامل شاشة الجهاز مع حظر استجابة اللمس، مما يوهم الضحية بأن الهاتف قد توقف عن العمل أو يعيد تشغيل نفسه لتثبيت تحديث أمني. وفي تلك اللحظات بالذات، ينفرد المهاجم بالتحكم في التطبيقات المصرفية في الخلفية، ويقرأ رموز التأكيد الواردة، ويحول الأموال مباشرة إلى محافظه الخاصة.
وتعتمد هذه الآلية الخبيثة على استغلال خدمات إمكانية الوصول وواجهات عرض الوسائط المتعددة المدمجة في أندرويد لإنشاء شاشات افتراضية منفصلة تماماً عن الواجهة الرسومية المرئية، مما يسمح بتنفيذ الأوامر والنقر على أزرار التأكيد دون أن يظهر أي نشاط مريب على الشاشة الحقيقية للهاتف.
معجم تيكين للمصطلحات التقنية المتقدمة | Jargon Buster
ويشير هذا التحول الخطير إلى أن هجمات الأجهزة المحمولة لم تعد تقتصر على جمع البيانات العشوائي، بل أصبحت تعتمد على خوارزميات الاستنتاج المنطقي لتقليص زمن الاستيلاء على الحسابات إلى ثوانٍ معدودة.
لوحة مقارنة المعايير ومؤشرات أتمتة فرز البيانات المسروقة
| معيار التقييم التشغيلي والتقني | الأسلوب التقليدي في تفريغ السجلات | معمارية آركتيك راد بالذكاء الاصطناعي |
|---|---|---|
| زمن فرز الأهداف ذات الأرصدة الكبيرة | بين 4 و8 ساعات من المراجعة اليدوية للملفات | أقل من 20 ثانية عبر التحليل الفوري بالنص الذكي |
| دقة استخراج رموز 2FA ومحافظ التشفير | أخطاء بشرية مرتفعة وانتهاء صلاحية الرموز سريعا | دقة بنسبة 100% في عزل الرموز واستغلالها اللحظي |
| مستوى إدراك الضحية أثناء تنفيذ السرقة | نوافذ منبثقة واضحة تتيح للمستخدم إيقاف الهاتف | شاشة سوداء مطبقة وحجب تام للمدخلات اللمسية |
| استهلاك الشبكة ومخاطر الانكشاف | رفع ملفات ضخمة يسهل رصدها عبر حلول EDR | إرسال مخرجات نصية مضغوطة بحجم بيانات ضئيل جداً |
حملة التجسس سايلنت إير؛ اختراق محاور الاتصالات في آسيا للتنصت واعتراض رموز 2FA عبر بروتوكولات SS7 وDiameter
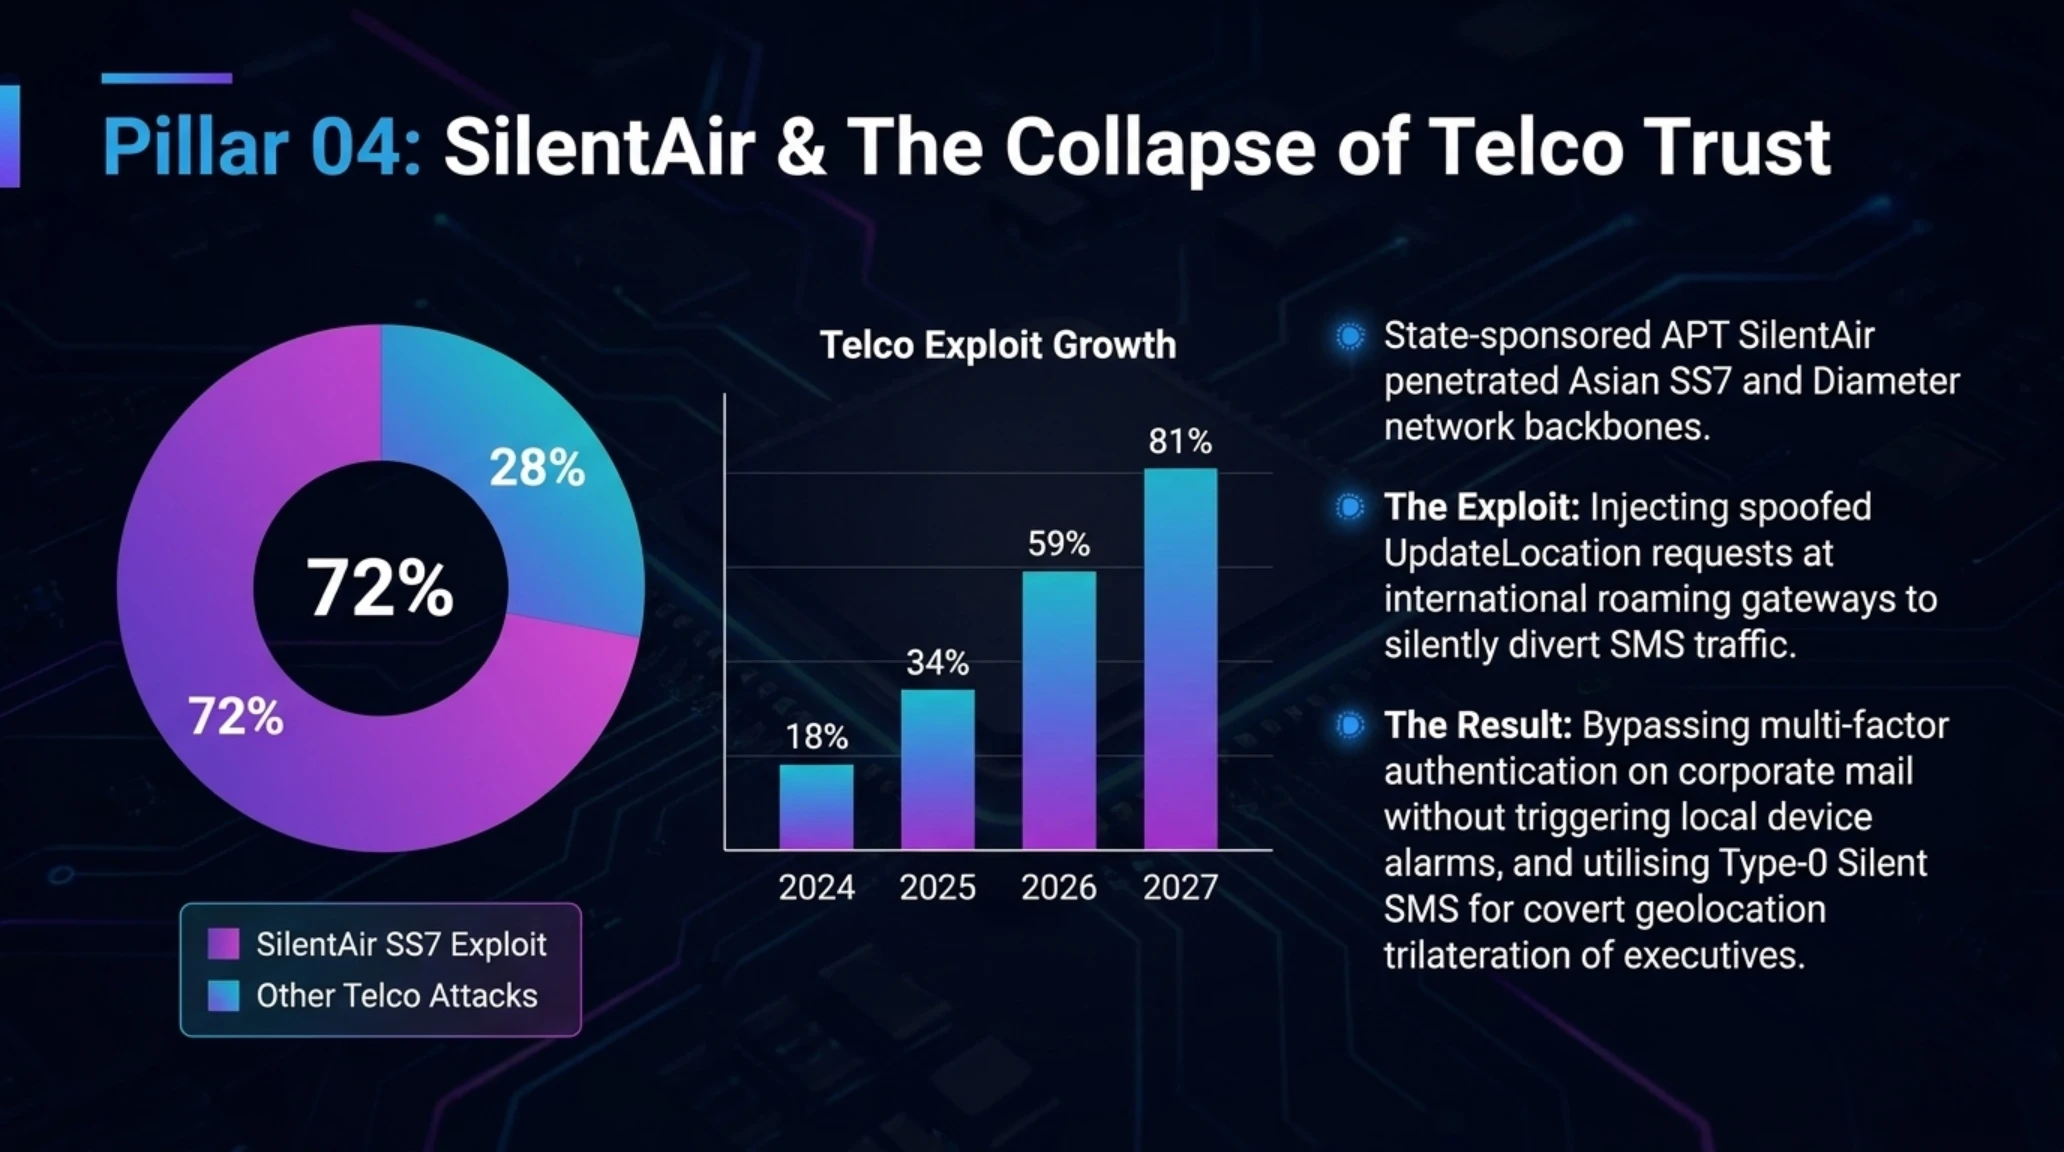
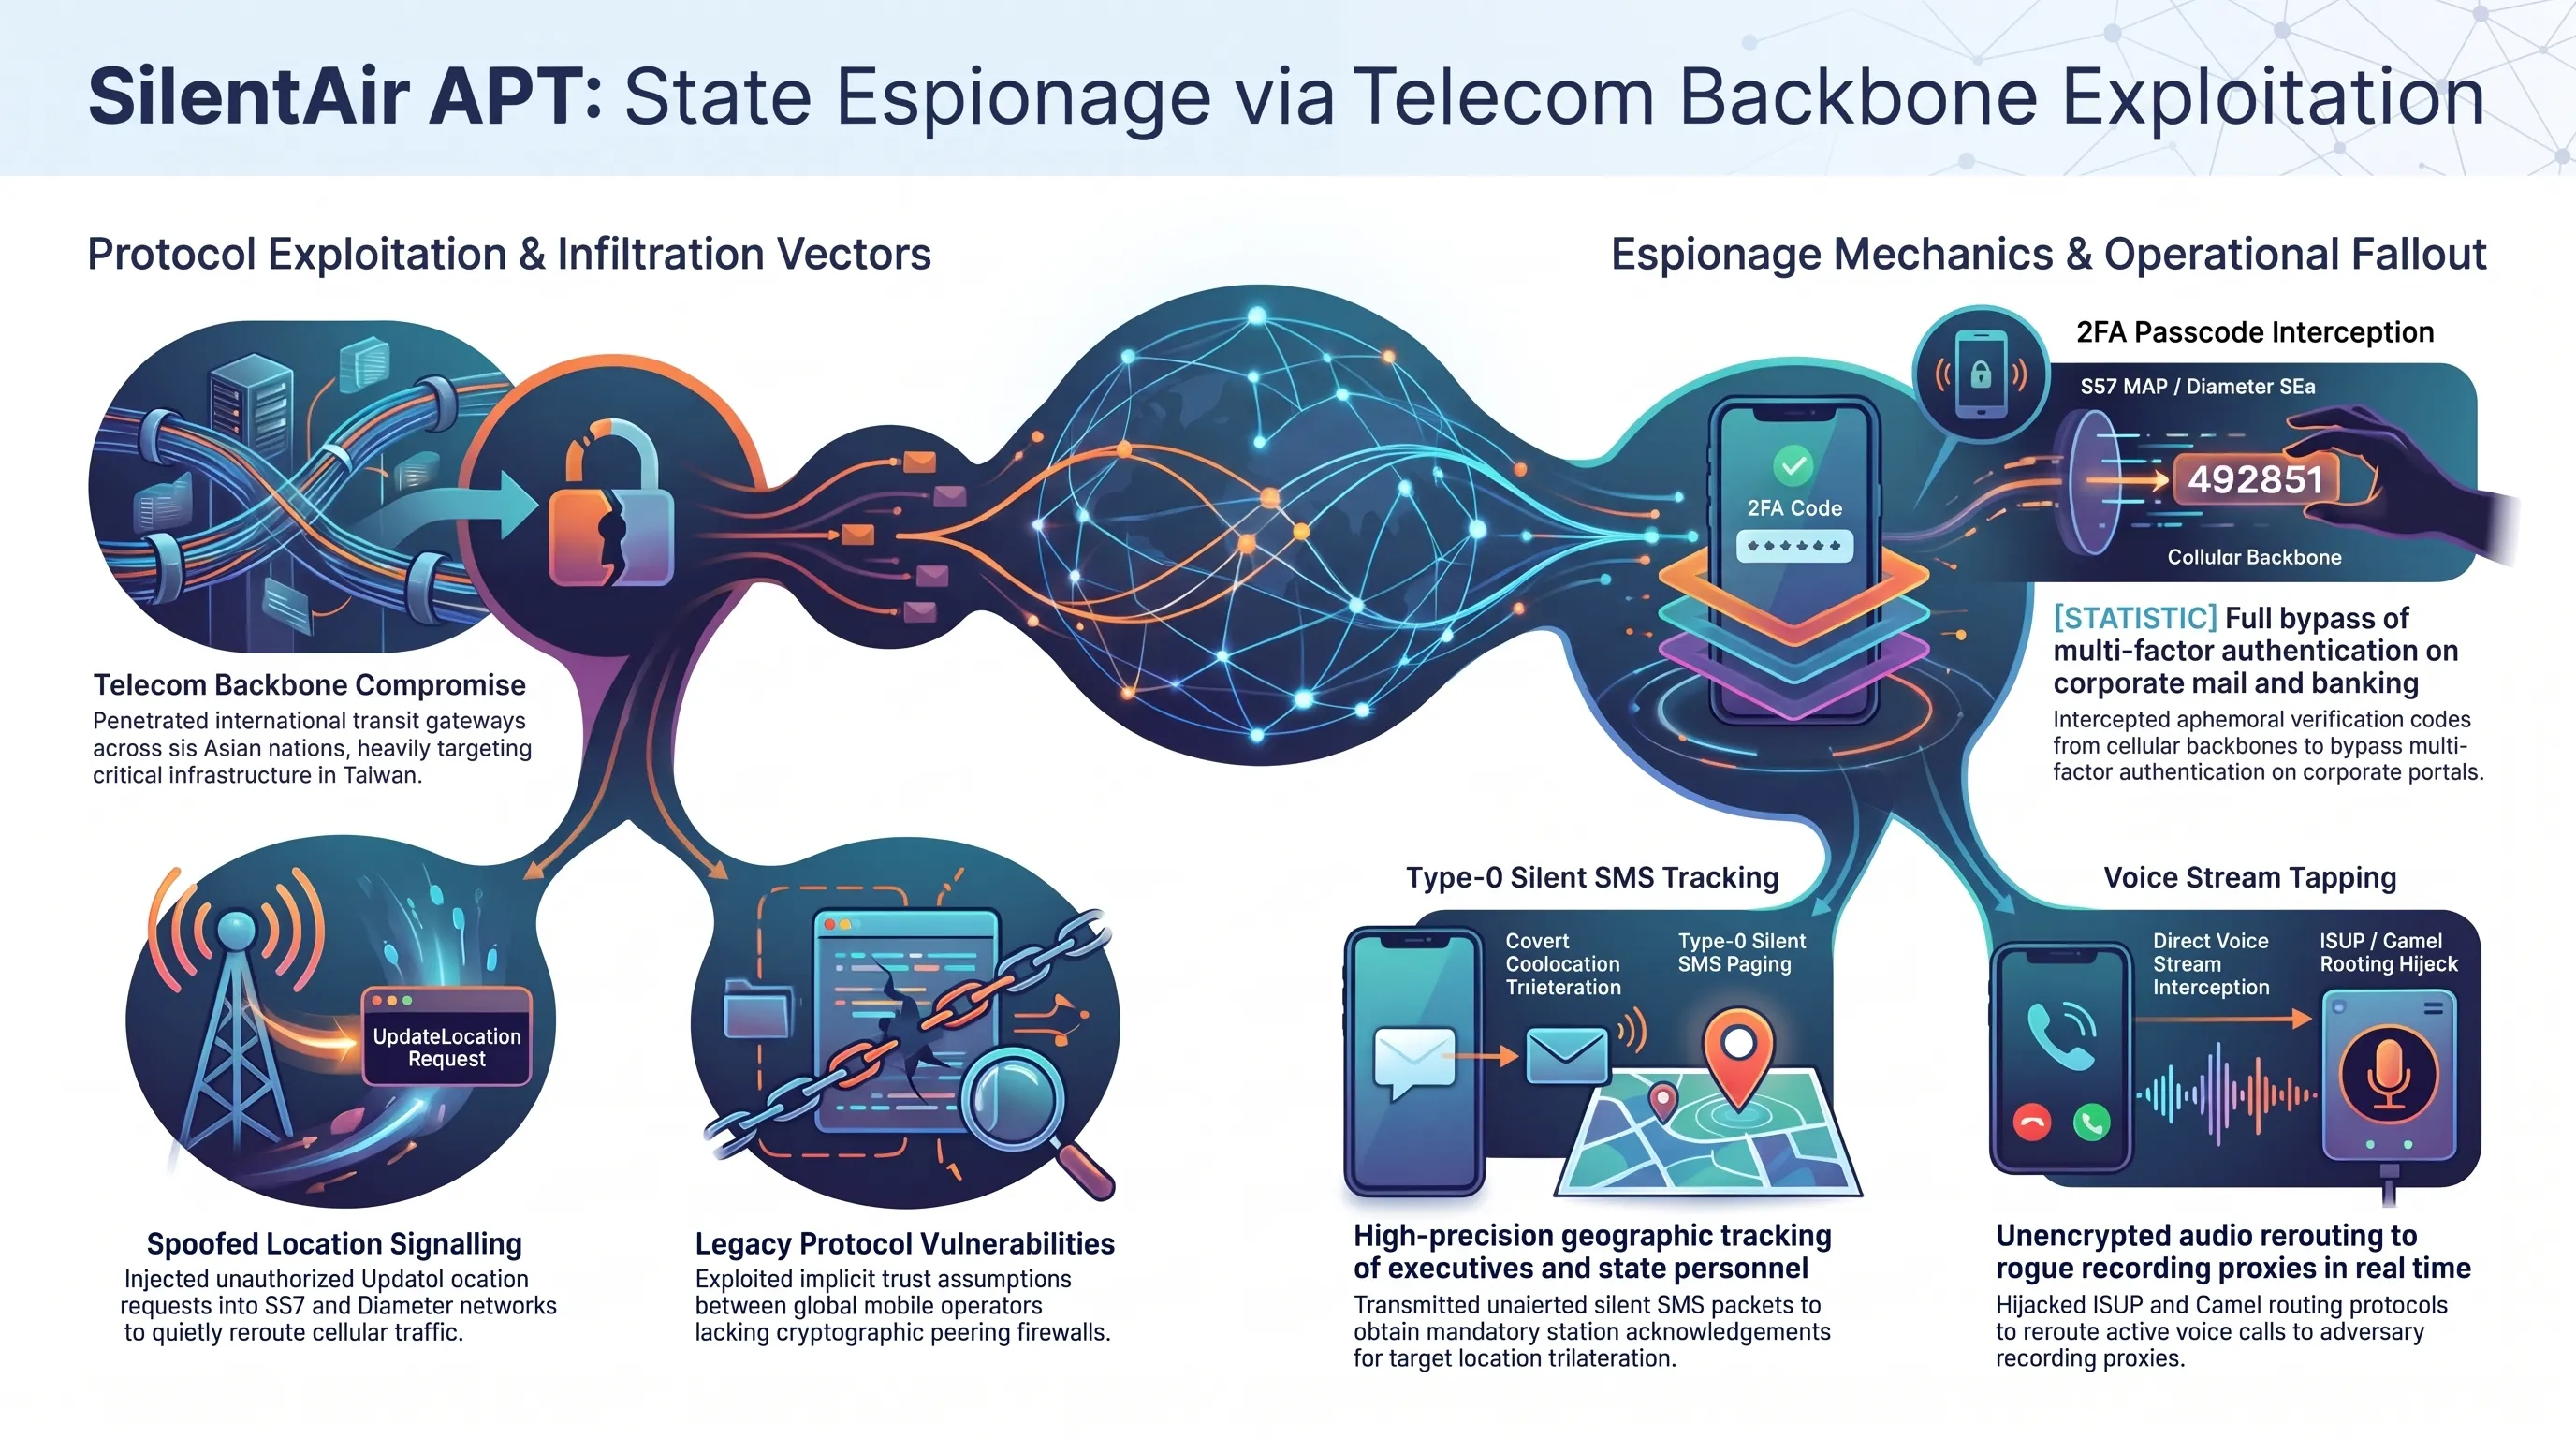
أزاحت شركة أمن الاتصالات الدولية إنيا (Enea Cybersecurity) الستار عن تقرير استخباراتي موسع يكشف تفاصيل حملة تجسس سيبرانية تقودها جهات مرتبطة بدول كبرى أطلق عليها اسم سايلنت إير (SilentAir). واستهدفت هذه العمليات اختراق البنى التحتية الحيوية وبوابات التوجيه الدولية لشبكات الهاتف المحمول في ست دول آسيوية، وتركزت بصورة خاصة على مشغلي الاتصالات في تايوان.
وكشفت التحليلات المعمقة لحركة مرور البيانات أن المهاجمين استغلوا الوصول إلى مسارات التبادل الدولية لحقن حزم بيانات مزورة من نوع UpdateLocation عبر بروتوكول SS7 العتيق وبروتوكول Diameter المستخدم في شبكات الجيلين الرابع والخامس. وتهدف هذه المناورة إلى خداع سجلات المشتركين المحليين وإقناعها بأن الهواتف المستهدفة قد انتقلت للتجوال في شبكات أجنبية خاضعة لسيطرة المهاجمين، مما يتيح توجيه المكالمات والرسائل النصية خلسة إلى الخوادم المعادية.
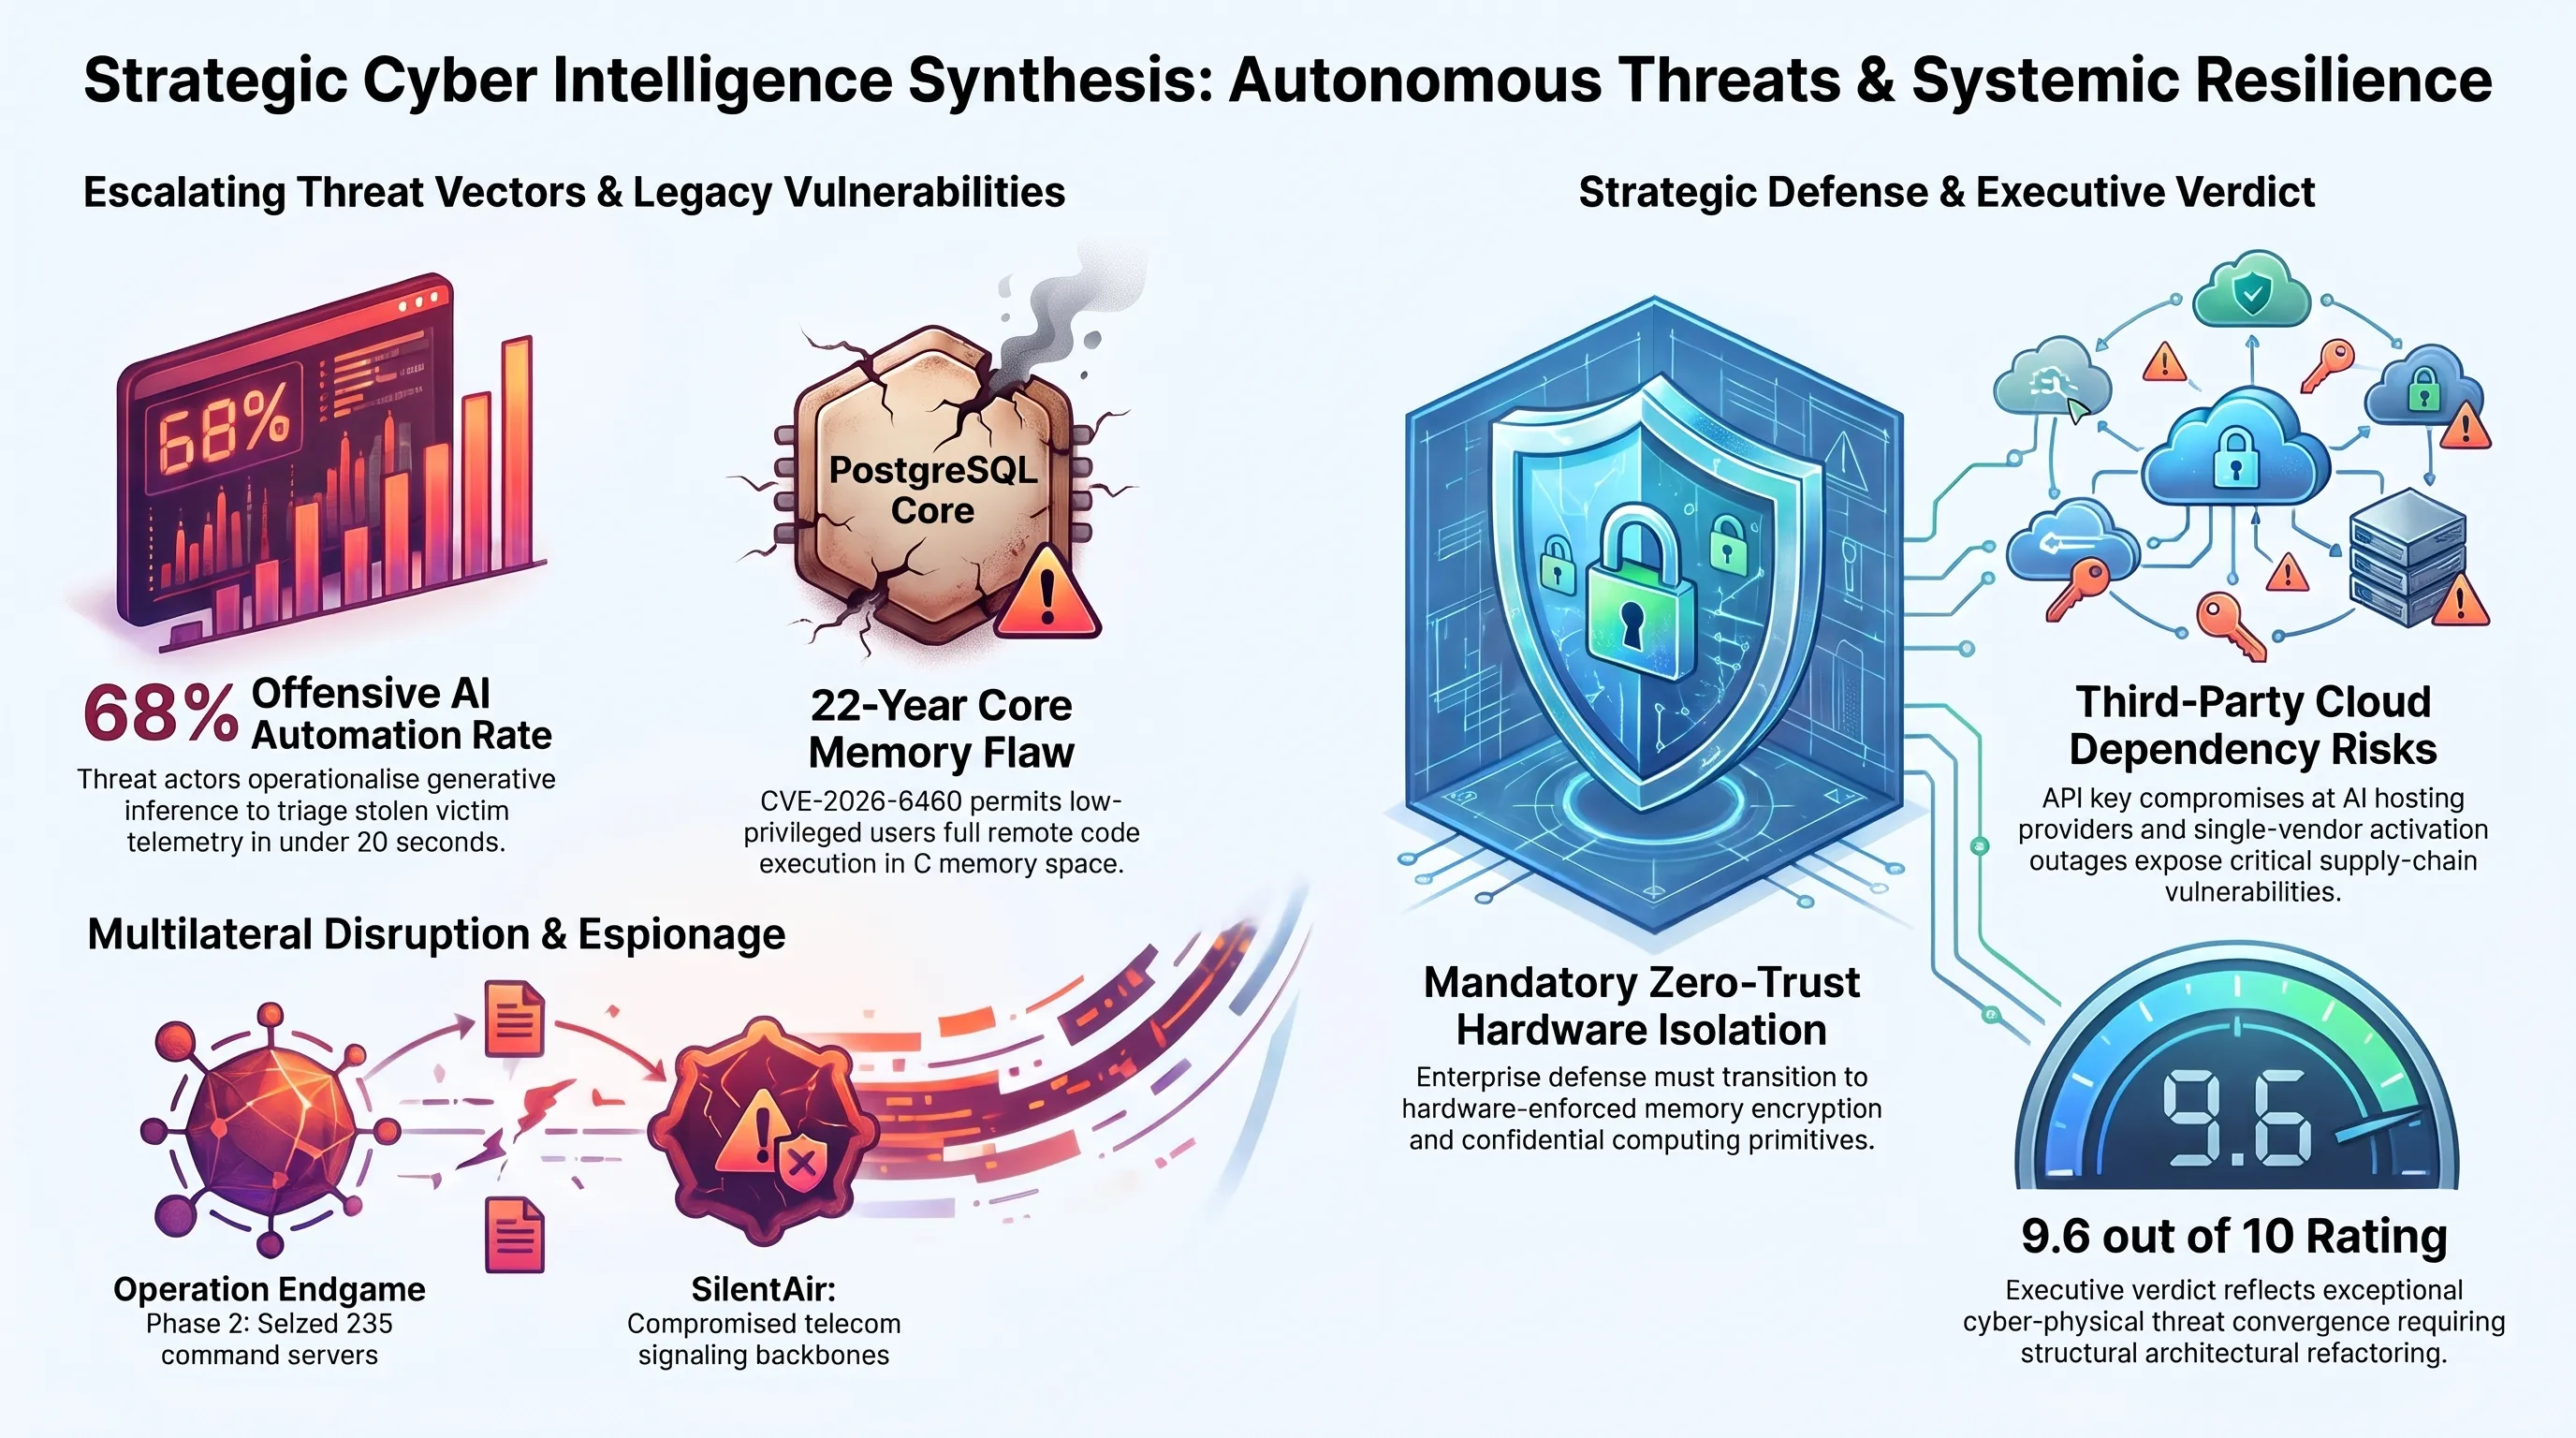
وأفادت البيانات الإحصائية للتقرير بأن ما يزيد على 18.3% من إجمالي الإشارات المخادعة المرسلة كان مخصصاً بشكل صريح لاعتراض رموز التحقق الثنائي (2FA) المرسلة للمسؤولين والدبلوماسيين وقادة الشركات التقنية. ومكن هذا التكتيك المهاجمين من تجاوز طبقات الحماية على البريد المؤسسي وحسابات الحوسبة السحابية دون الحاجة إلى اختراق أجهزة الضحايا أو زرع برمجيات خبيثة عليها.
وفضلاً عن اعتراض الرموز الأمنية، لجأت مجموعة سايلنت إير إلى إرسال رسائل نصية صامتة (Silent SMS من النوع صفر) خلال ساعات الفجر. ونظراً لأن هذه الرسائل تجبر أبراج التغطية على إرسال إشارات استجابة تقنية دون إظهار أي إشعار على شاشة الهاتف، تمكن المخترقون من تحديد الإحداثيات الجغرافية الدقيقة لأماكن تواجد الشخصيات المستهدفة بدقة متناهية.
ويعكس هذا التهديد استمرار الاعتماد العالمي على بروتوكولات اتصالات تم تصميمها في سبعينيات وثمانينيات القرن الماضي بافتراض الثقة المتبادلة المطلقة، مما يجعل الحدود الرقمية للدول عرضة للاختراق طالما بقيت حركة الإشارات الدولية تعمل دون مصادقة تشفيرية صارمة.
لوحة البيانات الدائرية // مؤشرات استهداف بروتوكولات الإشارات الخلوية
| مسار الهجوم في شبكة الاتصالات | البروتوكول المستخدم في الاختراق | التداعيات الأمنية على المشتركين والمؤسسات |
|---|---|---|
| اعتراض رموز التحقق بخطوتين عبر SMS | SS7 MAP / Diameter S6a | تجاوز إجراءات الحماية واختراق البريد السحابي والخدمات البنكية |
| التعقب الجغرافي بالرسائل الصامتة | Type-0 Silent SMS Paging | تحديد مواقع المسؤولين والشخصيات السيادية بدقة بالغة دون علمهم |
| التنصت المباشر على المكالمات الهاتفية | ISUP / Camel Routing Spoofing | تحويل مسارات الصوت خلسة وتسجيلها على خوادم وسيطة للمهاجمين |
| انتحال الهوية وتجاوز جدران حماية التجوال | GTP-U / Signalling Firewall Bypass | النفاذ غير المصرح به لطبقات الجلسة واستنساخ بيانات شرائح الاتصال |
تسريب رخص قيادة ووثائق سائقي أوبر؛ كشف اختراق منصة فيرووركس AI لمعالجة الذكاء الاصطناعي
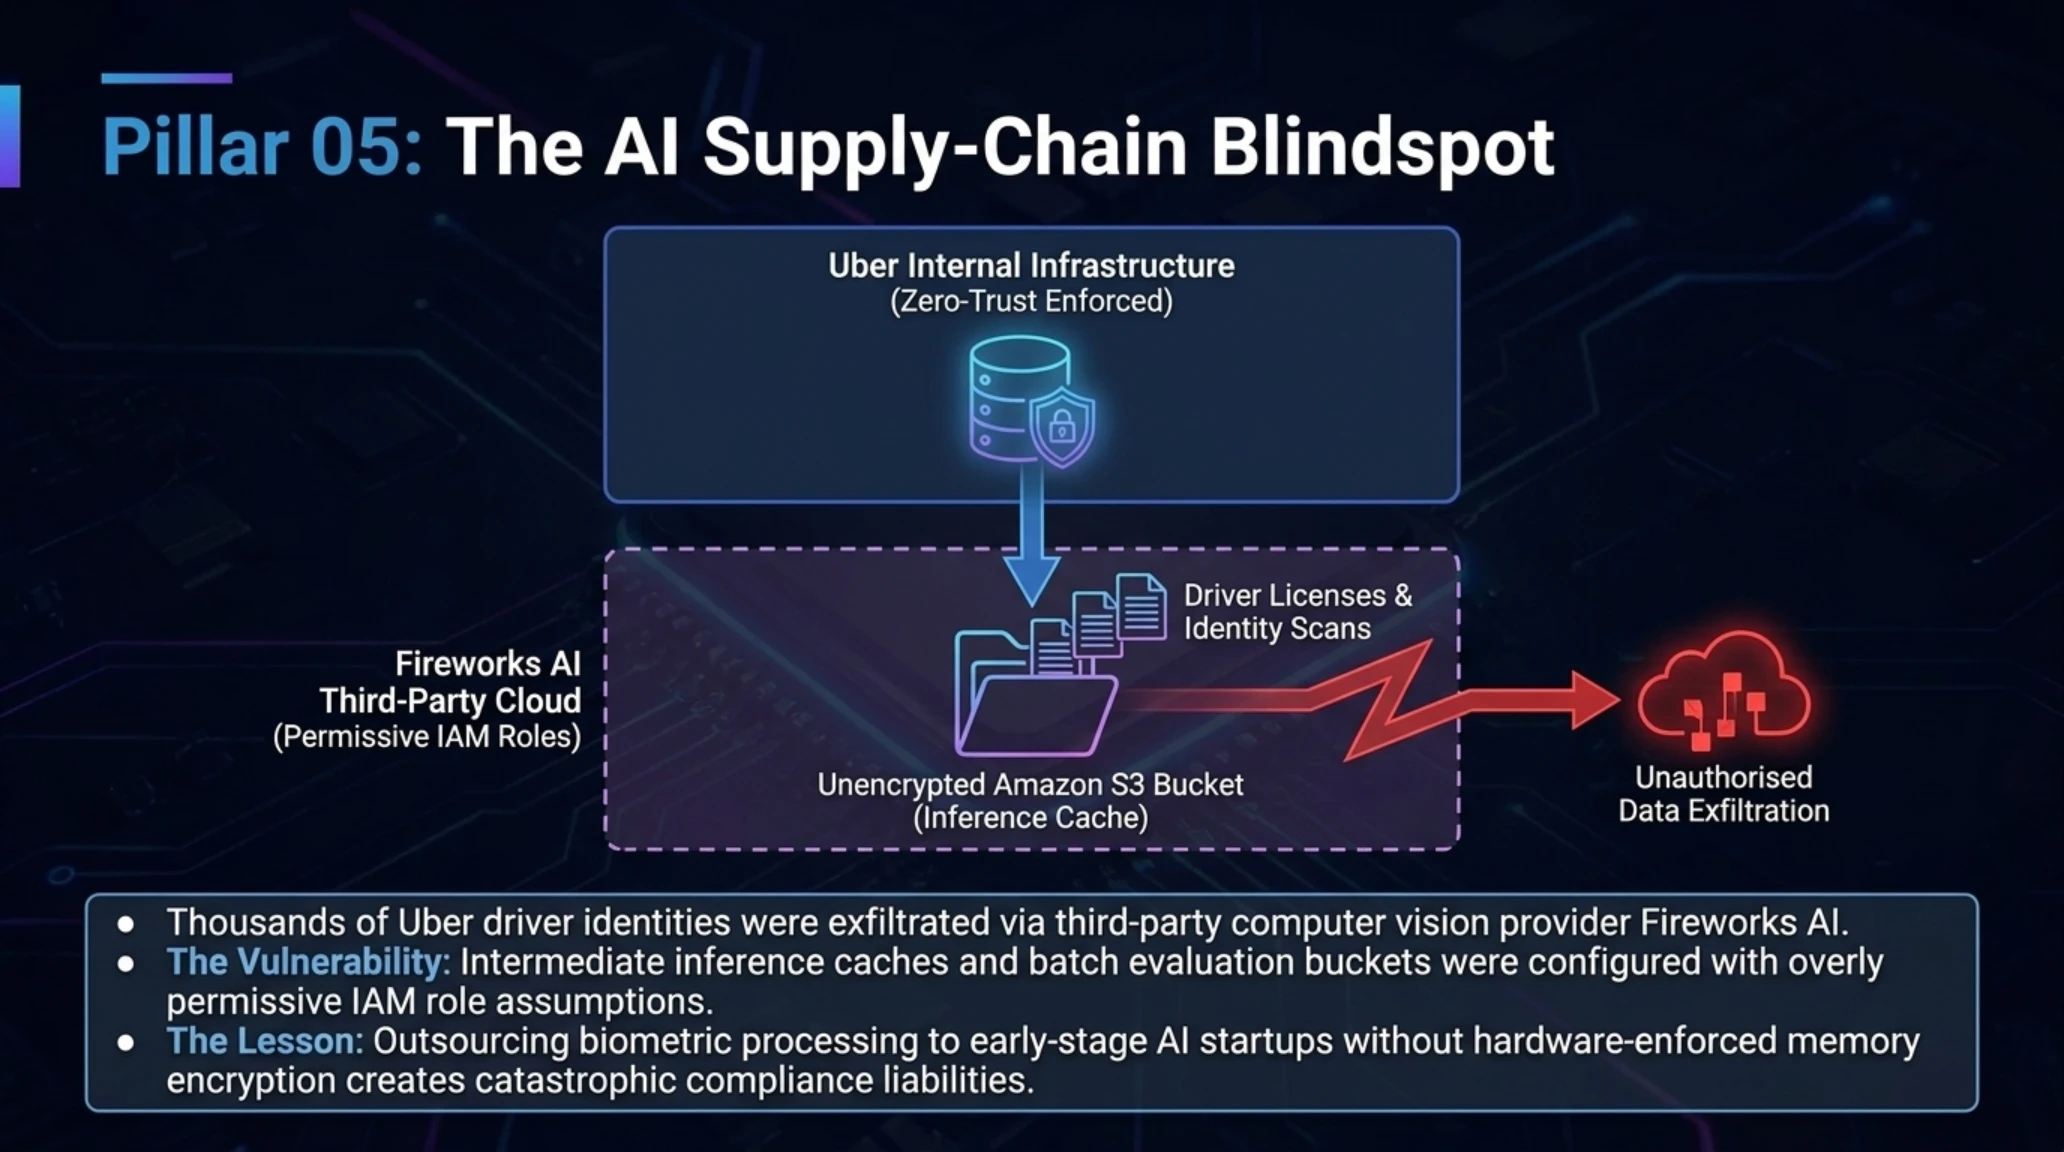
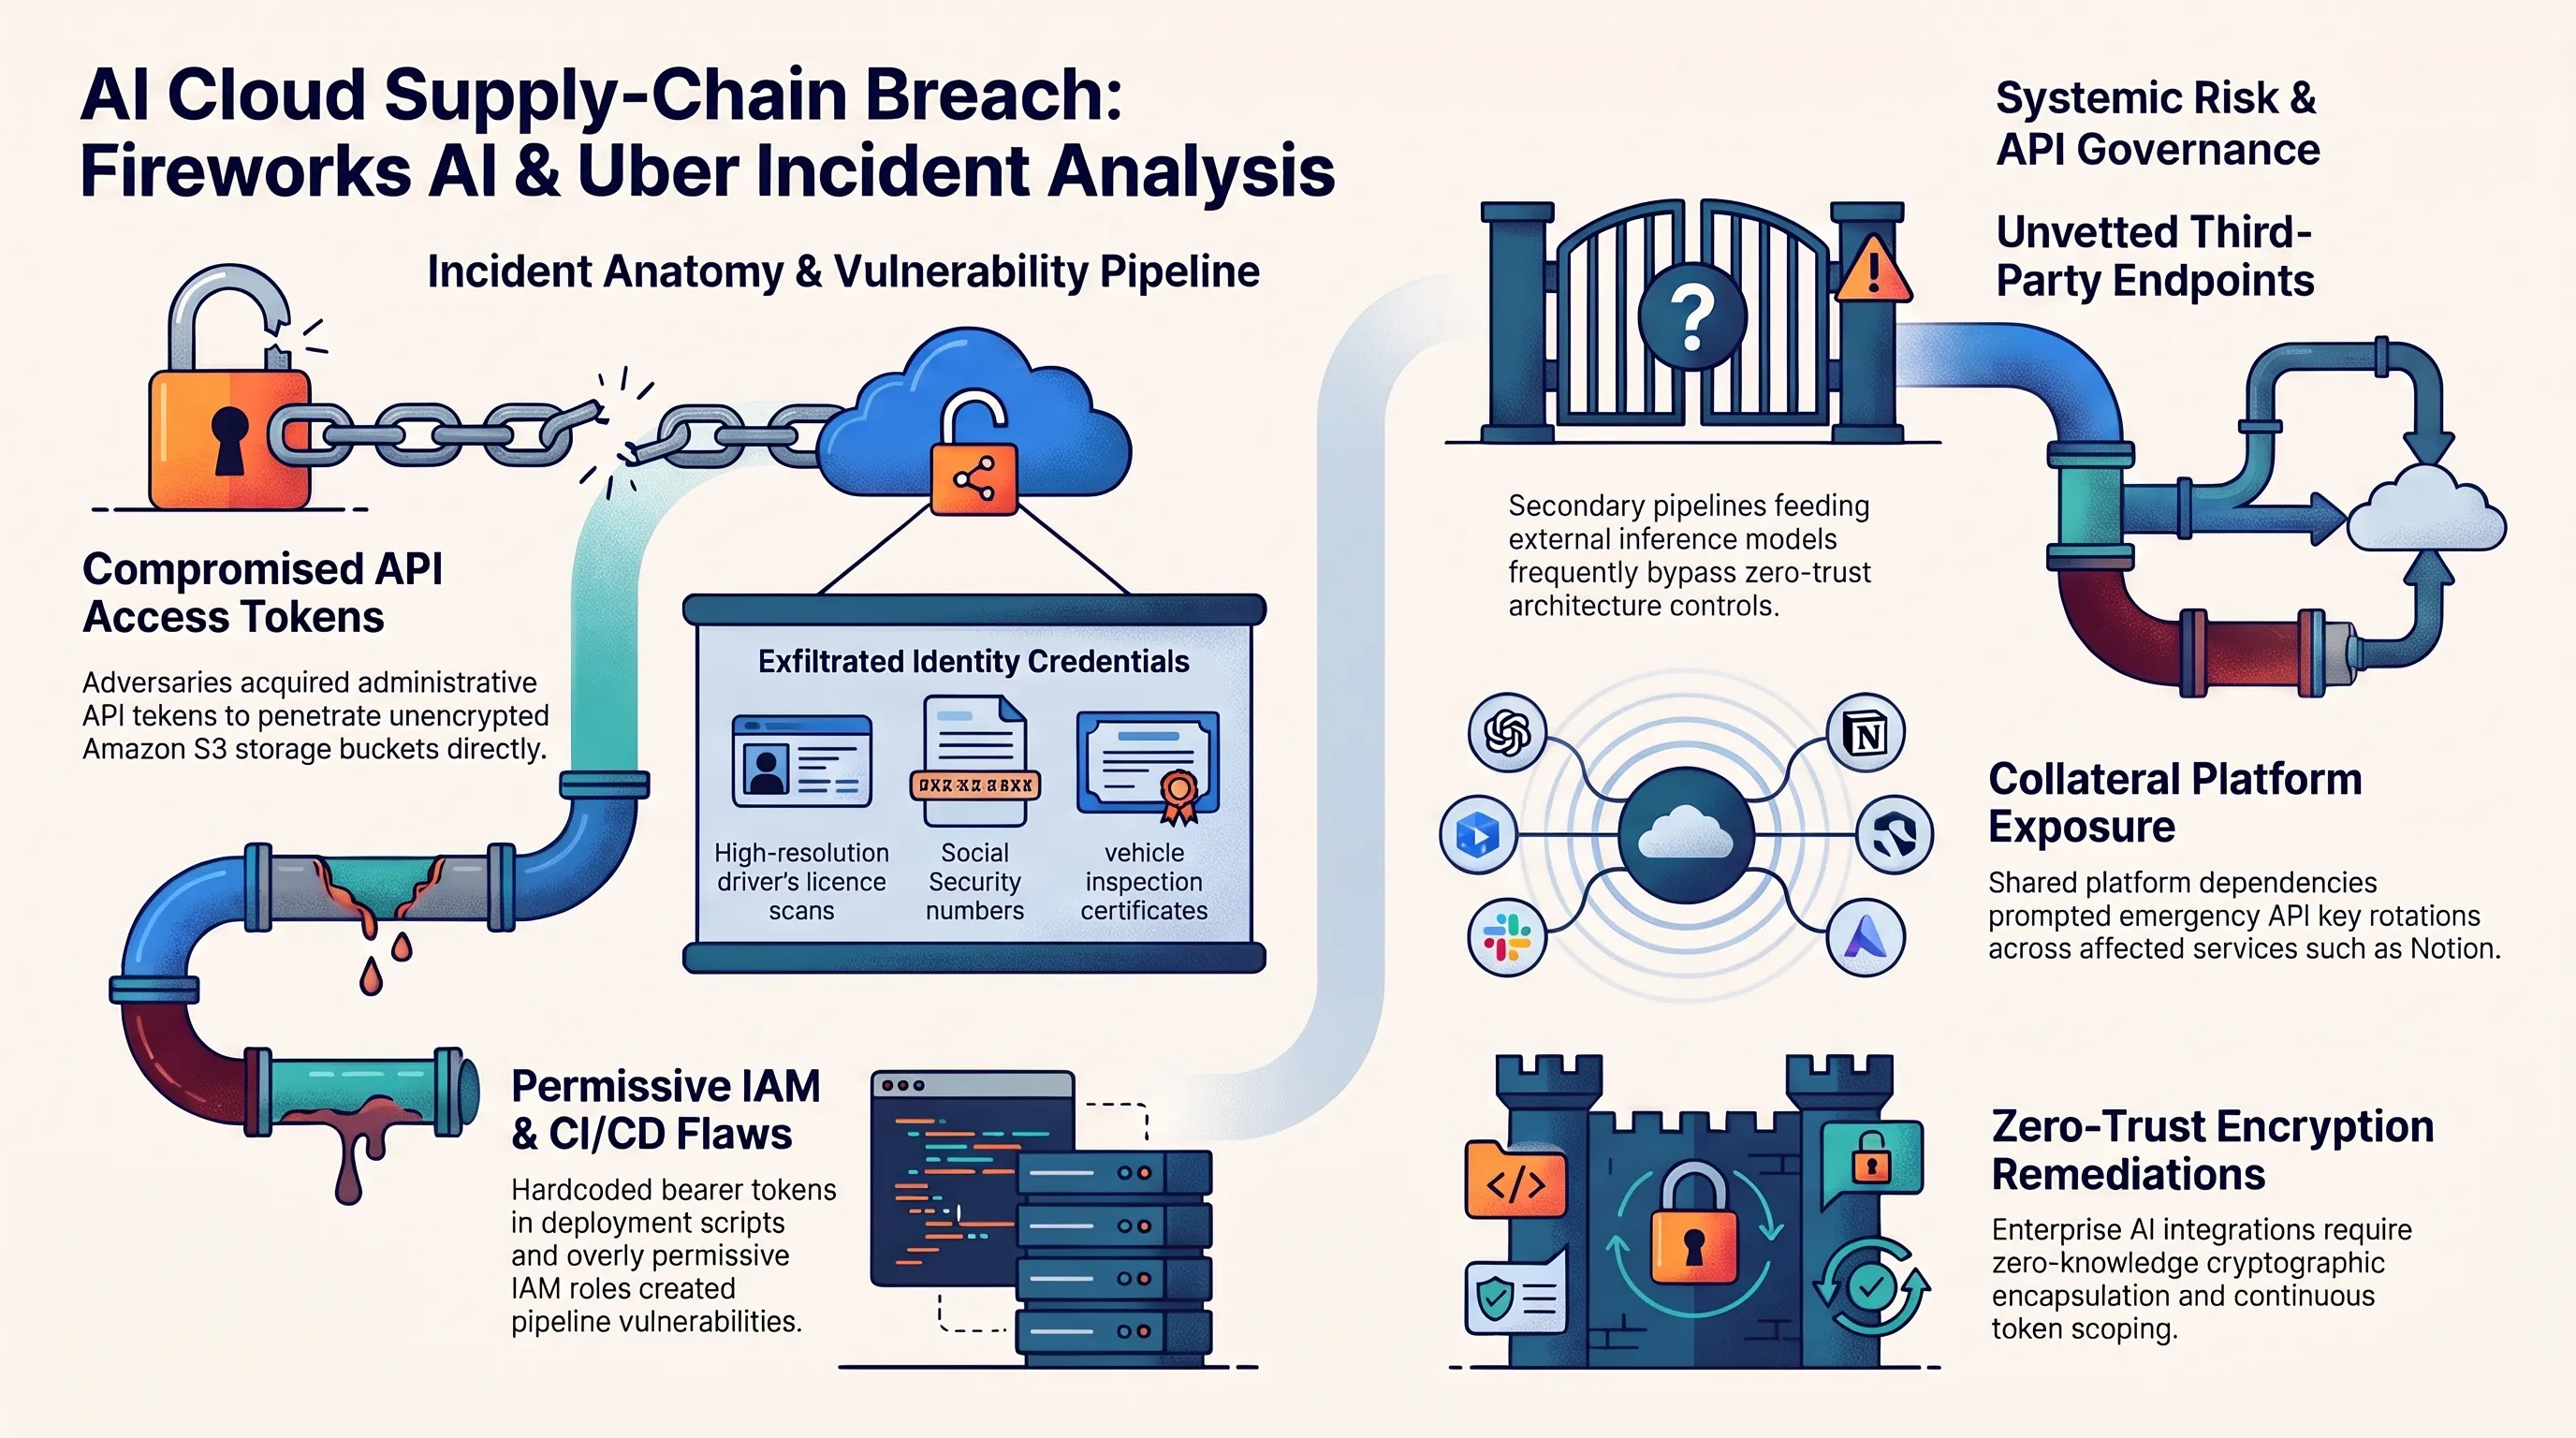
أكدت شركة أوبر (Uber Technologies) في إخطارات قانونية موجهة للجهات التنظيمية في عدة ولايات أمريكية تعرض بيانات حساسة تخص آلاف السائقين للسرقة والتسريب، وشملت تلك البيانات صوراً عالية الجودة لرخص القيادة، وأرقام الضمان الاجتماعي، ووثائق فحص المركبات المعتمدة. ولم يكن مصدر هذا التسريب اختراقاً لأنظمة أوبر المركزية، بل نتج عن هجوم استهدف حساباتها لدى شركة فيرووركس للذكاء الاصطناعي (Fireworks AI) المتخصصة في تقديم البنى التحتية السحابية.
وكانت أوبر تعتمد على منصة فيرووركس لاستضافة نماذج الذكاء الاصطناعي مفتوحة المصدر وتشغيل خوارزميات الرؤية الحاسوبية للتحقق التلقائي من وثائق السائقين وتطابق صورهم الشخصية عند التسجيل. وتمكن المهاجمون من سرقة مفاتيح برمجية وبيانات اعتماد إدارية تابعة للشركة، مما أتاح لهم الوصول إلى مستودعات تخزين سحابية من نوع S3 تحتوي على الوثائق الأصلية غير المشفرة، وأدى الحادث إلى إعلان حالة التأهب لدى منصات تقنية أخرى كبرى مثل نوشن (Notion).
وتسلط هذه الفاجعة الأمنية الضوء مجدداً على المخاطر البنيوية لسلاسل التوريد في عصر الذكاء الاصطناعي. فمع تسابق الشركات لنقل بيانات المستخدمين الحيوية إلى منصات خارجية لتسريع المعالجة، تتراجع معايير الأمان والتحقق الصارم من الصلاحيات، مما يفتح ثغرات جسيمة يستغلها المهاجمون للوصول إلى كنوز من المعلومات الحساسة دون الحاجة لمواجهة أنظمة الدفاع الرئيسية للمؤسسات.
وأظهرت التحقيقات الجنائية الرقمية أن مفاتيح النفاذ البرمجية كانت مخزنة ضمن ملفات تهيئة برمجية غير مشفرة، مما أتاح للقراصنة إجراء عمليات سحب مؤتمتة ومكثفة دون أن ترصد أنظمة مراقبة التهديدات أي نمط غير معتاد إلا بعد فوات الأوان، الأمر الذي يعيد إلى الواجهة ضرورة تطبيق تقنيات الحوسبة السرية وحماية البيانات أثناء المعالجة الفعلية في الذاكرة.
الطرفية الرقمية السيبرانية // سجل التدقيق الجنائي للذاكرة وإشارات الاتصالات
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
وتؤكد التحليلات الأمنية أن غياب نظم الرصد الآلي ومراجعة الصلاحيات اللحظية يجعل من اكتشاف الأنشطة الخبيثة في البيئات السحابية المعقدة أمراً بالغ الصعوبة دون أتمتة شاملة.
خطأ 0x80041008 يعطل خوادم تفعيل ويندوز؛ مايكروسوفت تواجه غرامات اتفاقيات الخدمة SLA بعد شلل خدمات 365
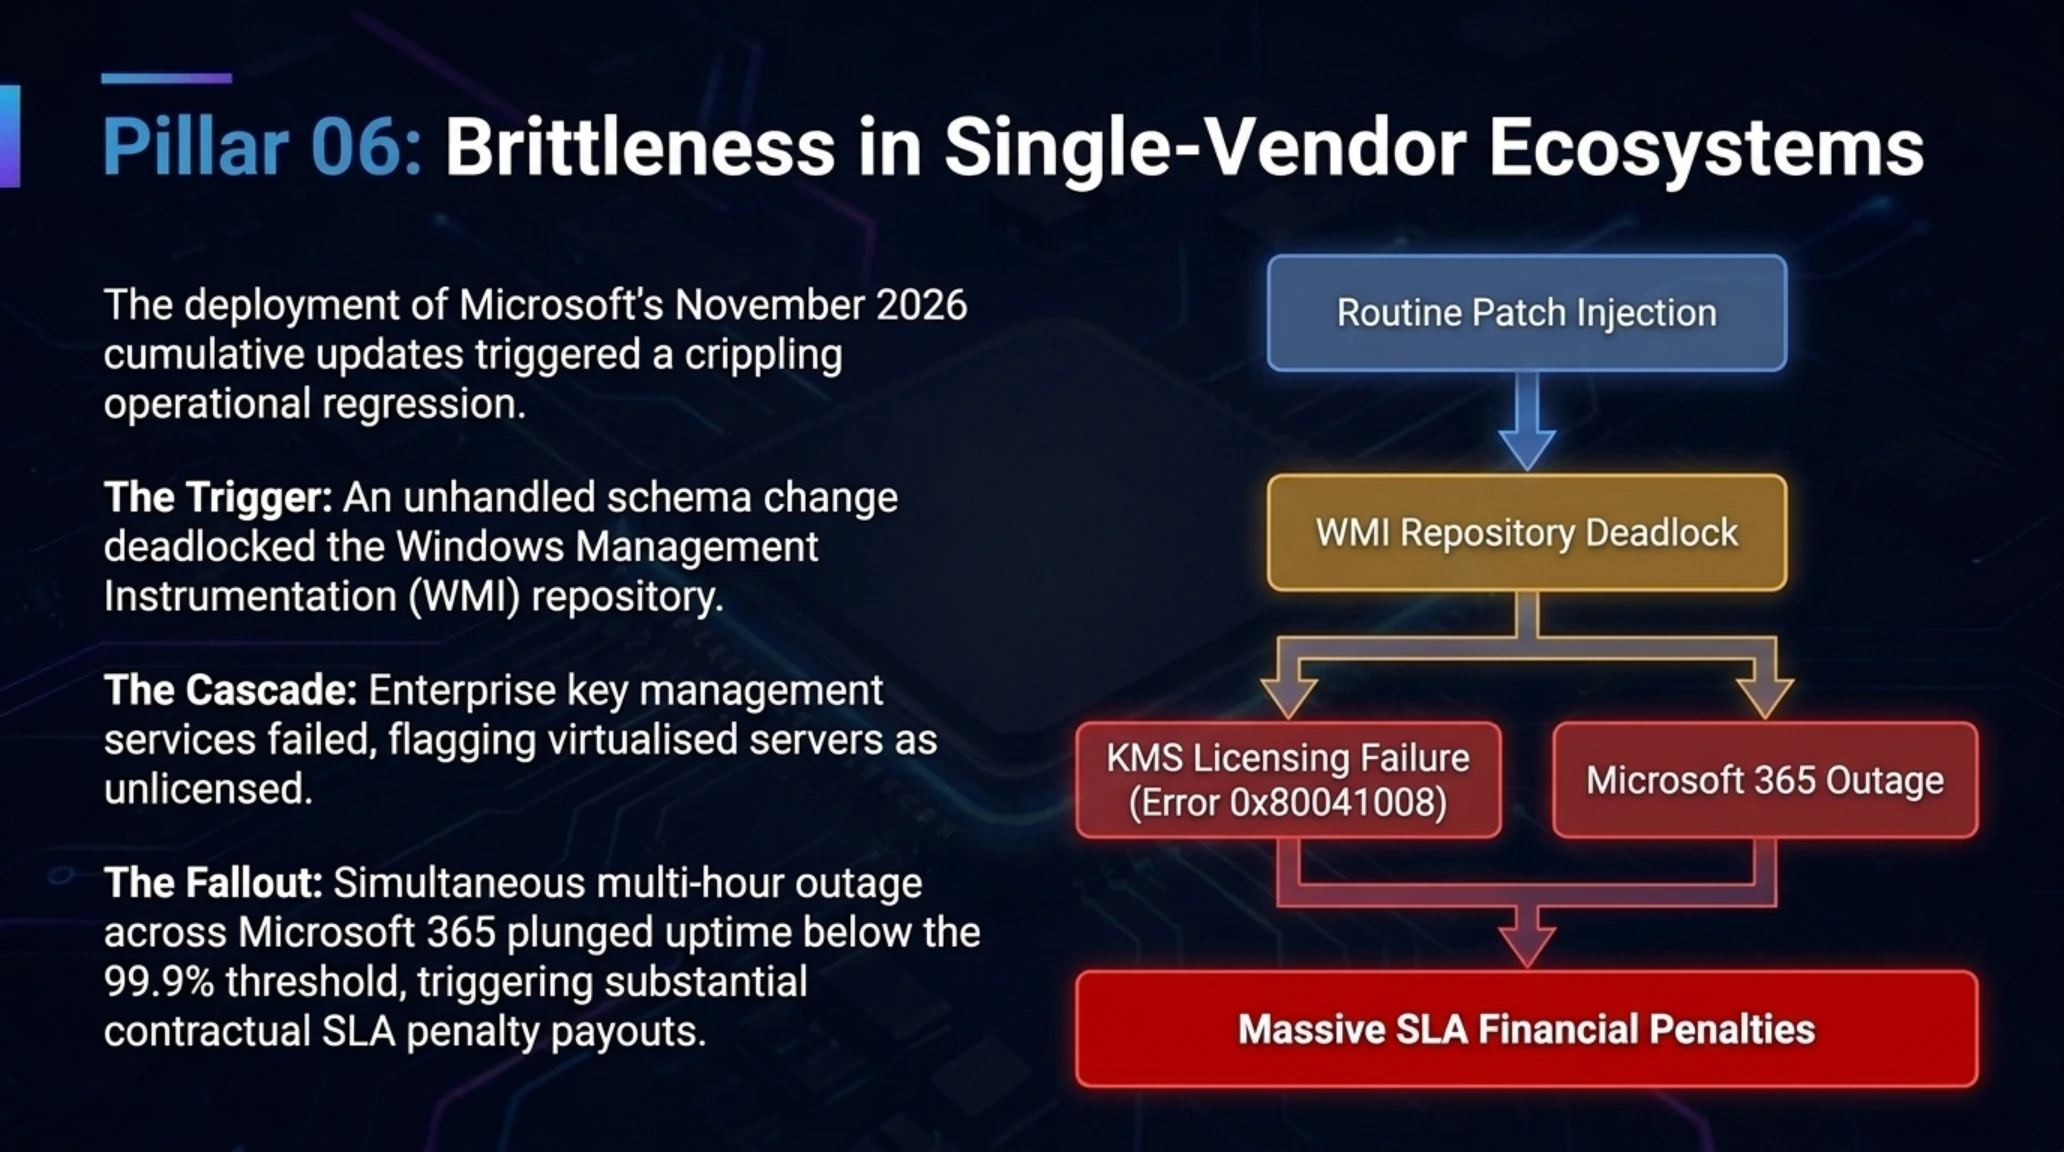
واجه مسؤولو تقنية المعلومات حول العالم ارتباكاً واسعاً عقب تثبيت التحديثات الدورية لشهر نوفمبر 2026 الصادرة عن شركة مايكروسوفت. فقد تسببت التحديثات في عطل هيكلي أصاب خدمات تفعيل التراخيص المؤسسية (KMS وActivation Services) عبر أنظمة ويندوز 10 وويندوز 11 وإصدارات ويندوز سيرفر، حيث توقفت أداة إدارة التراخيص النصية الرسمية (`slmgr.vbs`) عن العمل تماماً مترافقة برمز الخطأ 0x80041008.
وأدى هذا الخلل المفاجئ إلى تصنيف آلاف الخوادم والأجهزة الافتراضية المؤسسية كأنظمة غير مفعلة أو منتهية الترخيص، مما تسبب في إيقاف وظائف التخصيص وتعطيل جداول نشر التحديثات. وتفاقمت الأزمة بتسجيل انقطاع واسع النطاق استمر لساعات في منظومة مايكروسوفت 365 السحابية، حيث تعطلت منصات رئيسية شملت تيمز (Teams) وآوتلوك (Outlook) وشيربوينت والمساعد الذكي كوبايلوت لملايين الموظفين والجهات الحكومية.
ومن الناحية التقنية، تسببت التحديثات الأخيرة في إدخال تعديل غير متوافق على واجهة مستودع إدارة ويندوز (WMI) المسؤولة عن معالجة استفسارات الترخيص الموجهة لأداة slmgr.vbs. وعند محاولة خوادم التوزيع الآلي التحقق من المفاتيح الرقمية داخل النطاقات المؤسسية، يدخل موفر الخدمة في حالة تجميد حركي تؤدي إلى رفض طلبات التفعيل، مما يجبر الحواسيب على الانتقال تلقائياً إلى وضع الإيقاف المؤقت للميزات الإدارية حتى لو كانت المؤسسة تمتلك تراخيص مدفوعة وسارية المفعول بالكامل.
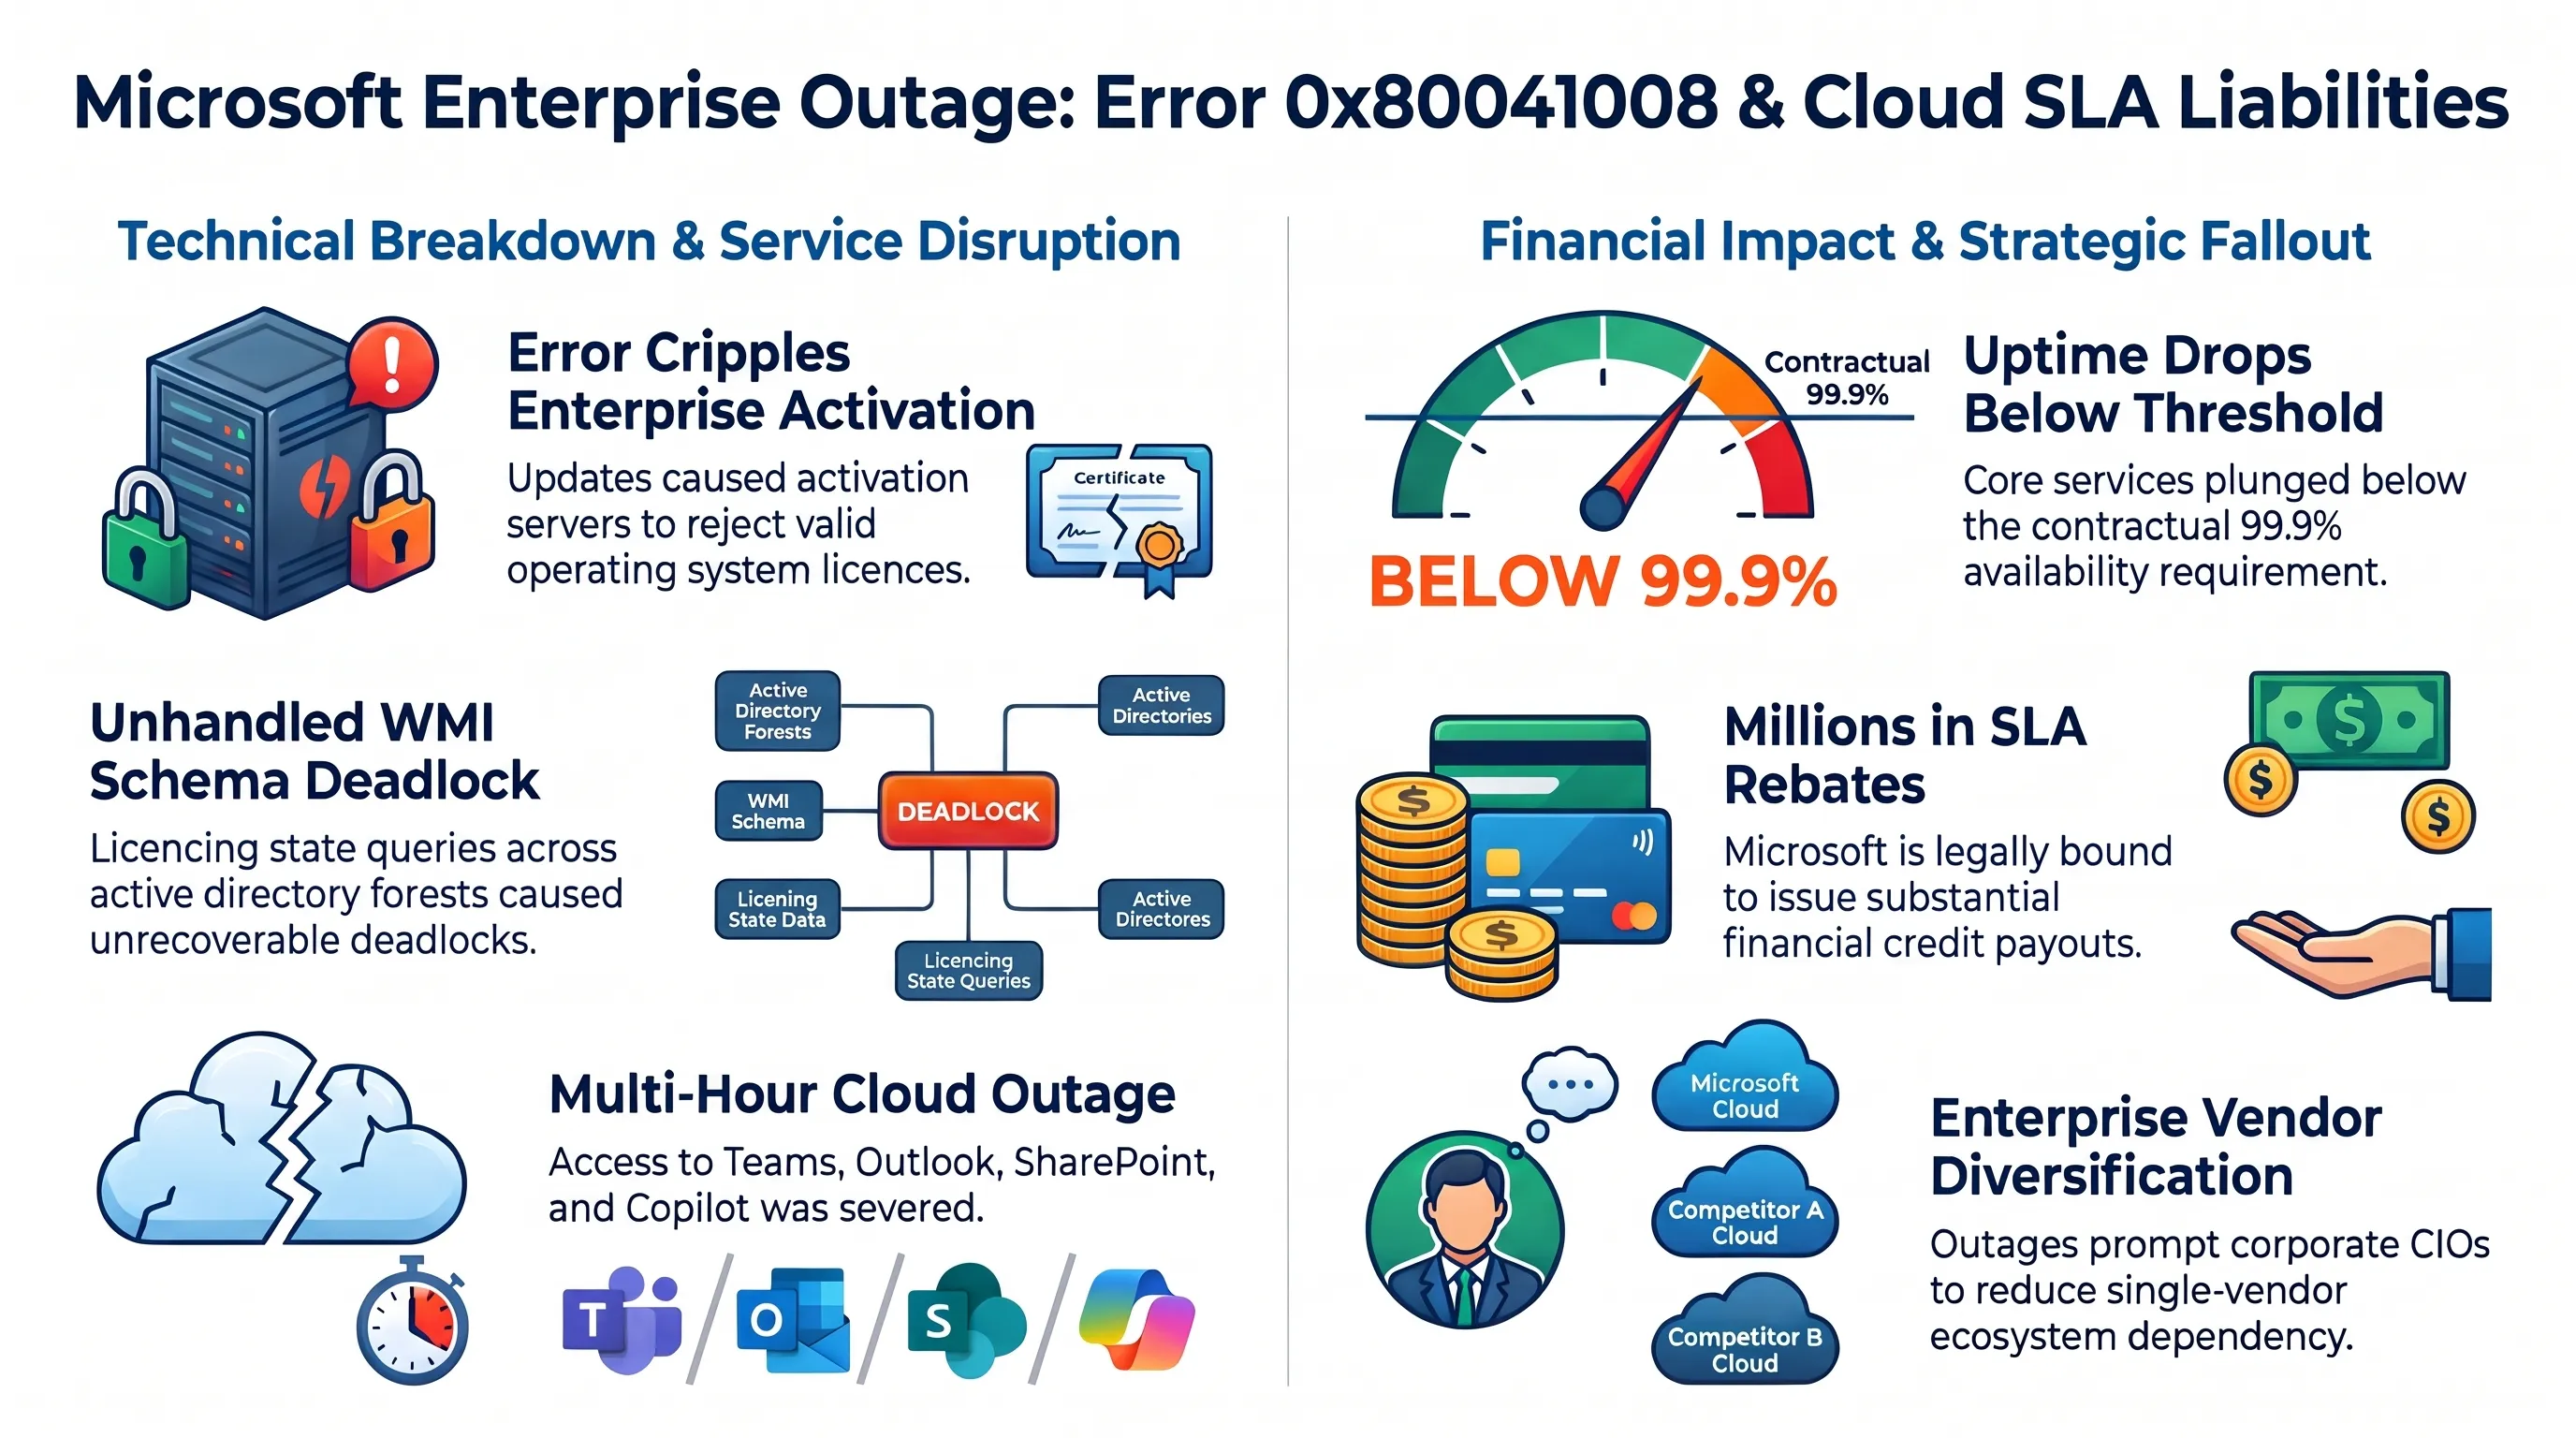
وكشفت التقييمات القانونية والتعاقدية أن انخفاض نسبة توفر الخدمات دون المستوى المعياري 99.9% يلزم مايكروسوفت بموجب اتفاقيات مستوى الخدمة (SLA) بدفع ملايين الدولارات في هيئة تعويضات وائتمانات مالية للعملاء المتضررين. وتدفع هذه الانتكاسة المتزامنة العديد من المؤسسات الكبرى إلى إعادة تقييم مخاطر الارتهان الكامل لمنظومة برمجية سحابية أحادية المصدر.
وأوضحت التقارير الفنية أن سبب تعطل التراخيص يعود إلى خلل في مستودع إدارة ويندوز (WMI) تسبب في حلقة تكرار مسدودة داخل معالج النظام، مما منع الأجهزة من التواصل الآمن مع خوادم التحقق المشفرة وفرض اعتماد بروتوكولات محلية بديلة لتفادي توقف العمليات الحيوية للشركات.
نبض السوق ومسار منحنى S لتبني التهديدات الهجومية المؤتمتة مقابل الحصانة السحابية
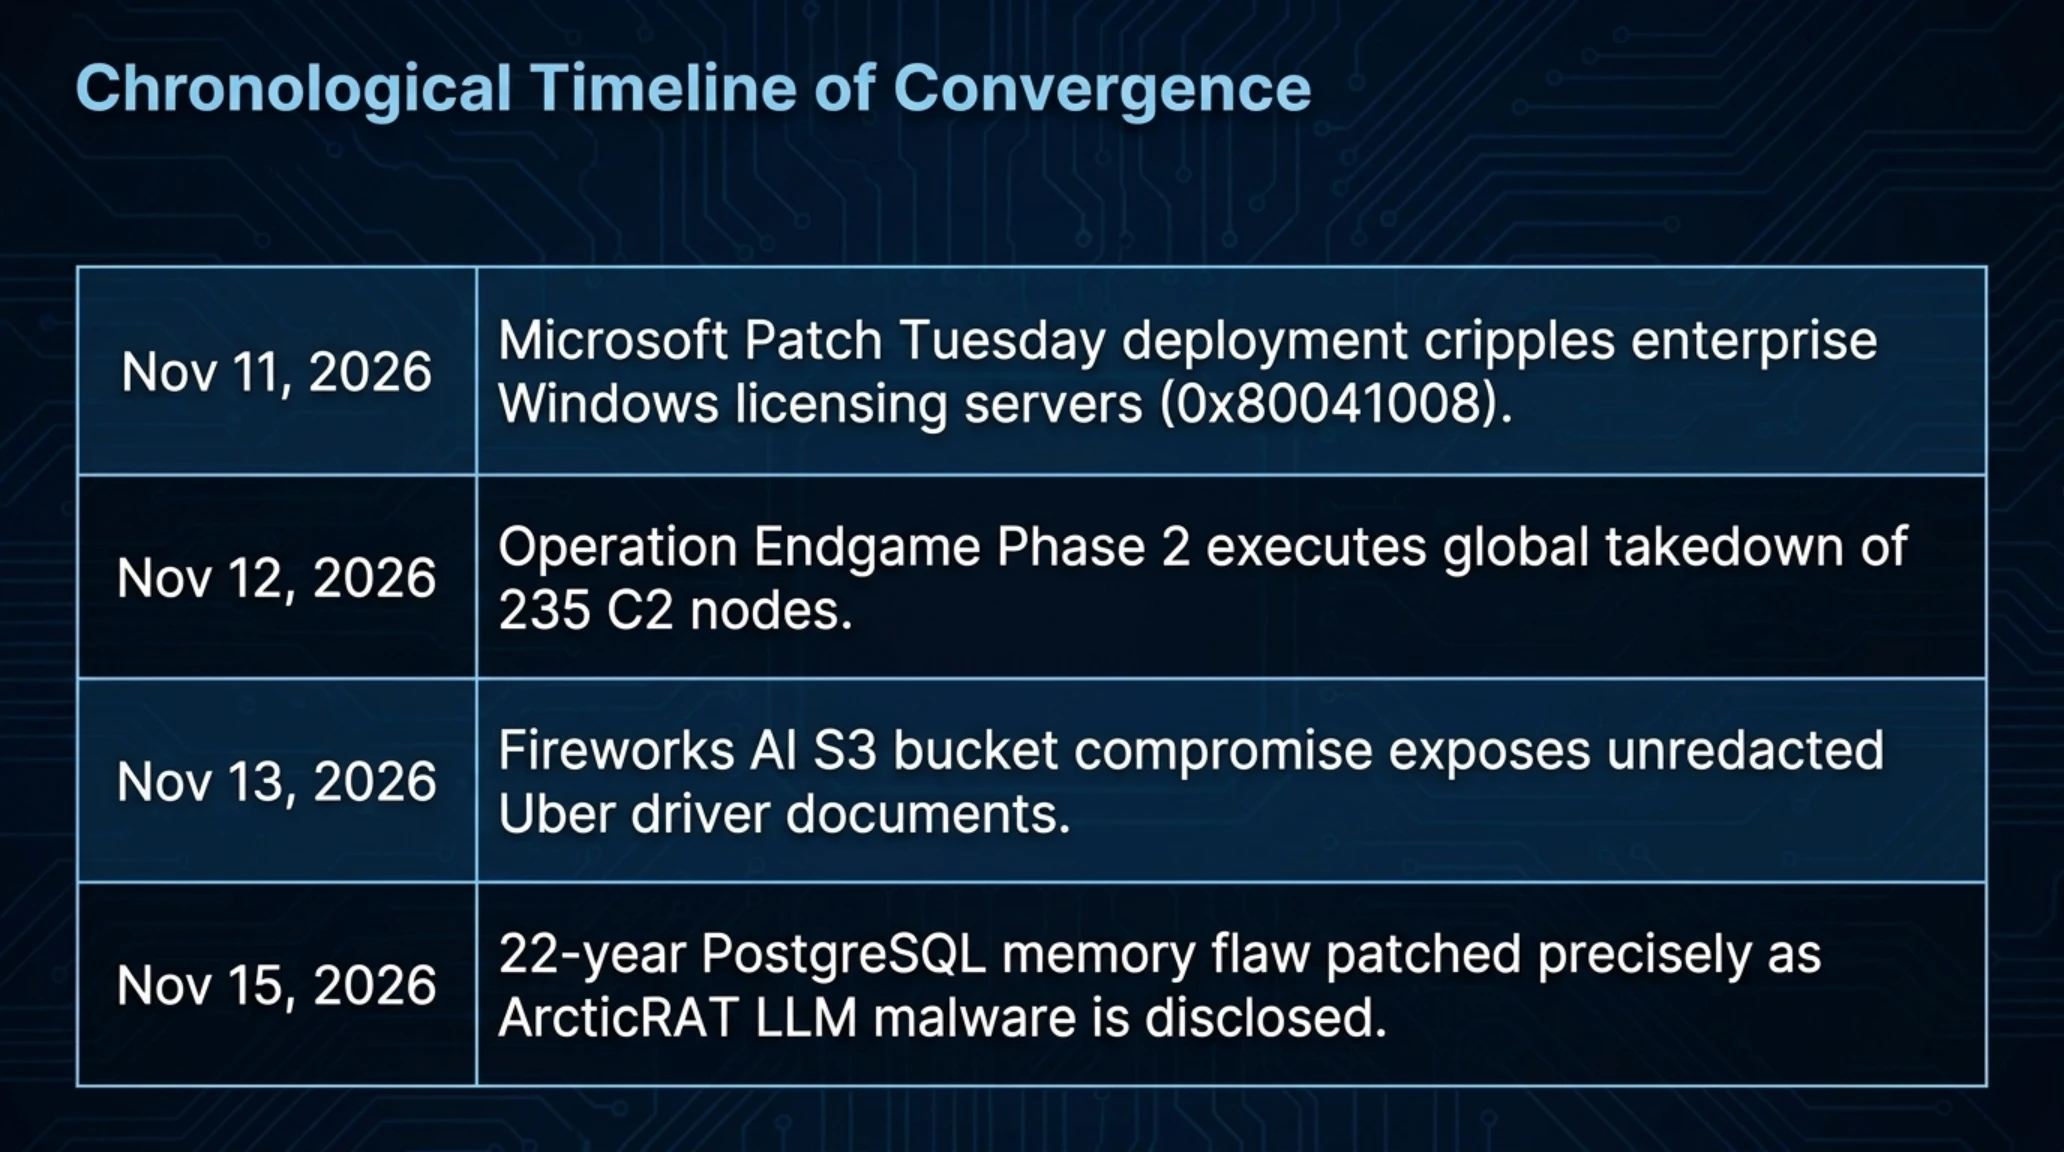
ويقدم استعراض التسلسل الزمني لأبرز المحطات والانتكاسات السيبرانية صورة واضحة عن ترابط التحديات في مختلف مفاصل البنية الرقمية العالمية:
المسار الزمني وجدول أبرز المحطات للأزمات السيبرانية والسحابية لعام 2026
| الفترة الزمنية | المحطة الأمنية والبنيوية | الأثر الاستراتيجي على المؤسسات الدولية |
|---|---|---|
| 11 نوفمبر 2026 | إطلاق تحديثات مايكروسوفت الدورية | ظهور الخطأ 0x80041008 وشلل خوادم تفعيل ويندوز المؤسسية. |
| 12 نوفمبر 2026 | المرحلة الثانية من عملية إندغيم | مصادرة 235 خادماً للقيادة واستعادة 6.4 مليون حساب مسروق. |
| 13 نوفمبر 2026 | اختراق وثائق أوبر عبر فيرووركس AI | تسريب رخص القيادة والوثائق الحساسة عبر ثغرة مفاتيح API السحابية. |
| 15 نوفمبر 2026 | سد ثغرة بوستغريسكل وكشف آركتيك راد | إصلاح عيب الذاكرة القديم في النواة وتوثيق التروجان المدعوم بالذكاء. |
التحليل الاستراتيجي الشامل: الحصانة السيبرانية-الفيزيائية، وهشاشة سلاسل التوريد، وأتمتة الحروب الرقمية
تضع التطورات الأمنية المتلاحقة في مساء 15 نوفمبر 2026 قادة التقنية وصناع القرار أمام حقيقة واضحة لا تقبل الشك؛ وهي أن تعقيد البرمجيات وسرعة نشرها دون تدقيق صارم لا يزالان يشكلان الخطر الأكبر على استقرار الاقتصاد الرقمي. فتزامن اكتشاف ثغرة عمرها 22 عاماً في أعمق طبقات بوستغريسكل مع ارتباك خوادم تفعيل ويندوز يثبت أن الأكواد العتيقة المستقرة في قواعد البيانات وأنظمة التشغيل تمثل نقاط ضعف هيكلية قد تؤدي إلى انهيارات متتالية في سلاسل القيمة العالمية.
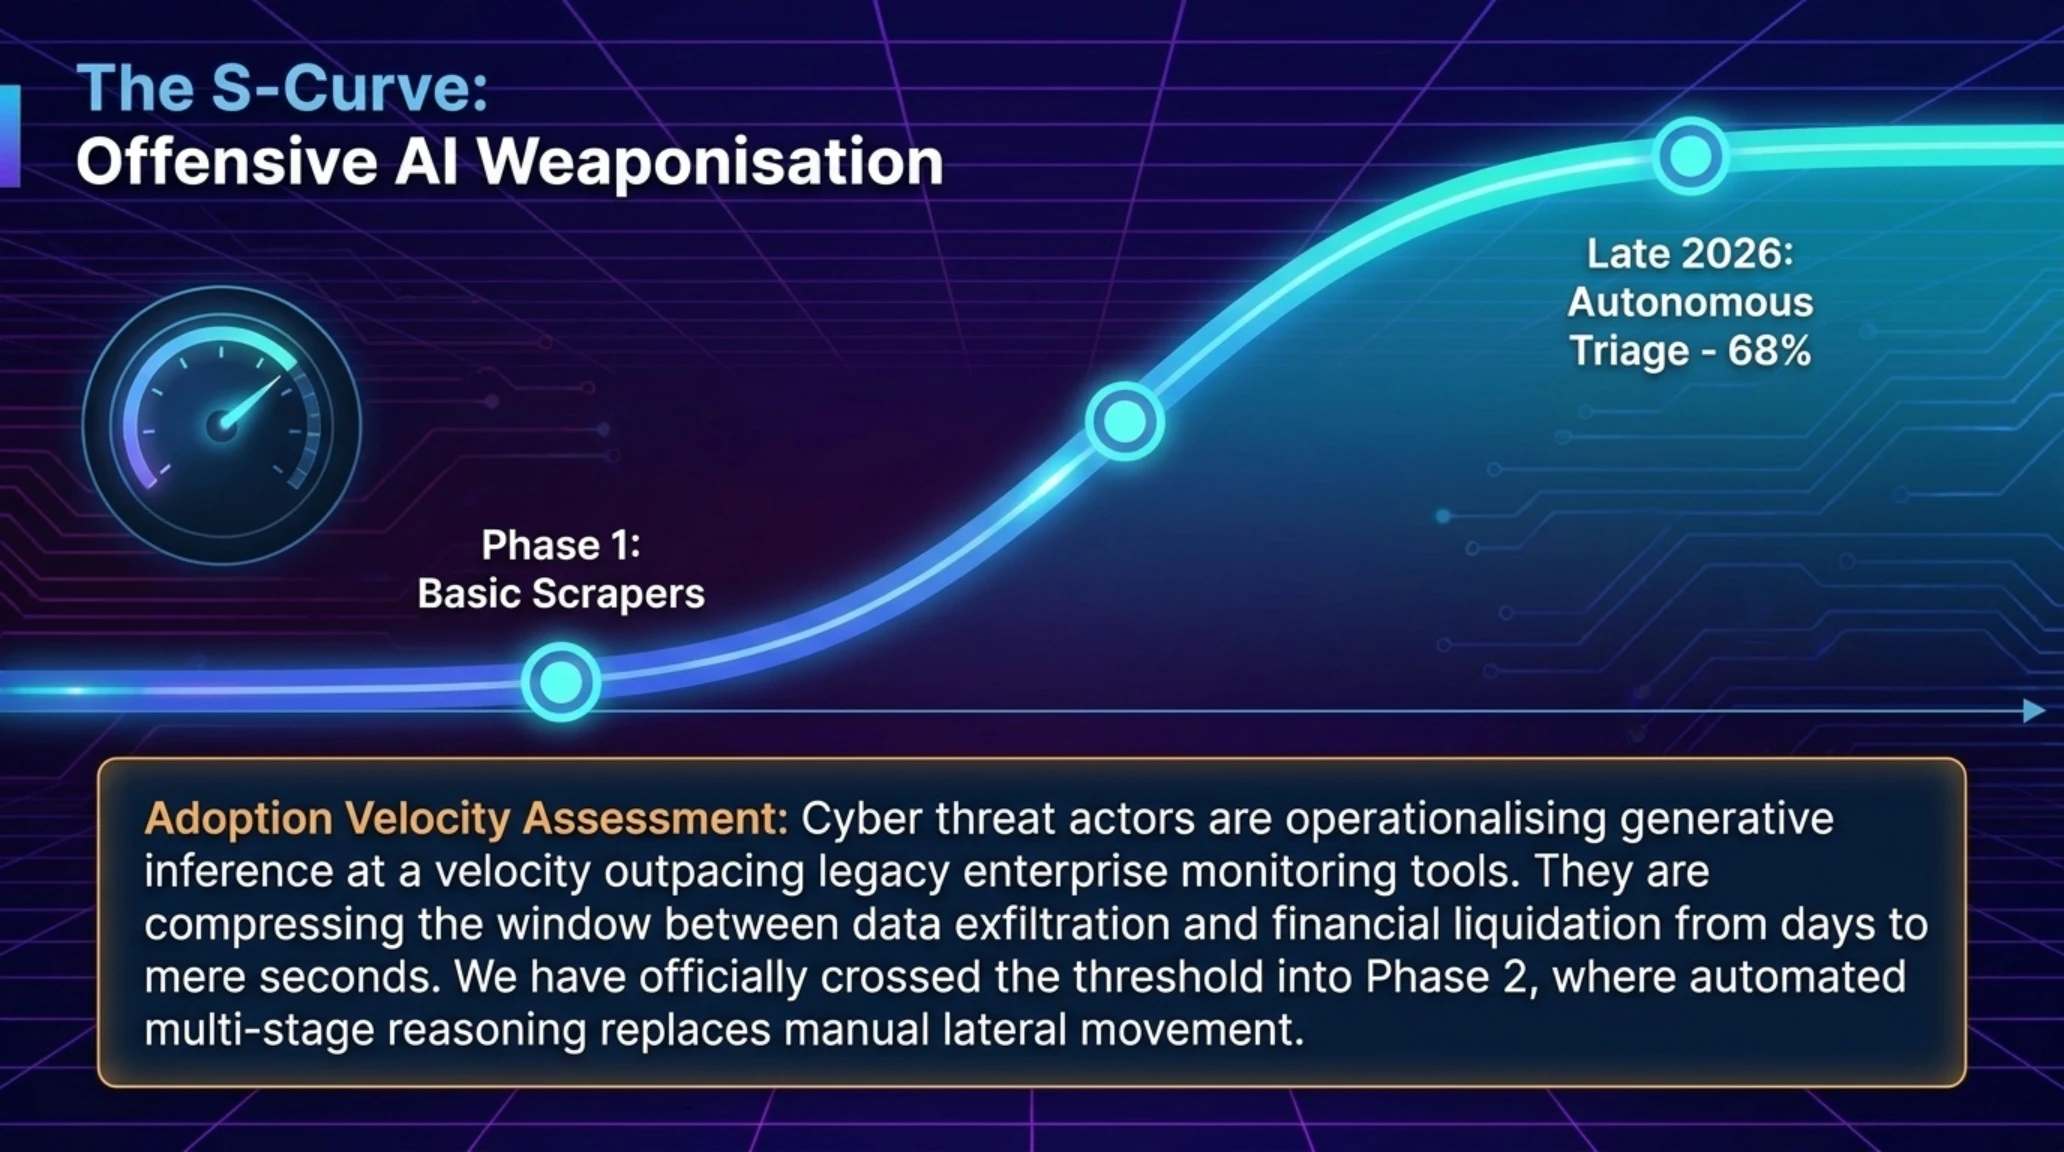
وفي ساحة المواجهة مع البرمجيات الخبيثة، أثبتت المرحلة الثانية من عملية إندغيم أن المصادرة المباشرة للخوادم الفعلية وتفكيك النطاقات هما السبيل الأكثر حسماً لشل حركة كارتلات الفدية. ومع ذلك، فإن ظهور برمجيات مثل آركتيك راد، التي تستعين بالذكاء الاصطناعي لفرز أرصدة الضحايا آلياً، يؤكد أن المهاجمين نجحوا في أتمتة دورات الاختراق بسرعة تتجاوز قدرة الاستجابة البشرية. ولن تتمكن فرق الدفاع من الصمود إلا بتبني أنظمة استشعار برمجية وعمليات دفاعية ذكية تعمل بنفس سرعة الآلة.
أما على صعيد سلاسل التوريد، فإن حادثة تسريب وثائق سائقي أوبر عبر منصة فيرووركس للذكاء الاصطناعي تنهي تماماً أسطورة الأمان الافتراضي عند الاستعانة بمصادر خارجية لمعالجة البيانات الضخمة. إن تفويض معالجة البيانات الحيوية لشركات وسيطة دون فرض رقابة تشفيرية دائمة ينطوي على مخاطر قانونية وتشغيلية لا حصر لها، مما يفرض على الشركات حماية البيانات على مستوى المعالجة الحية في الذاكرة وعدم الاكتفاء بالثقة بالاتفاقيات التعاقدية.
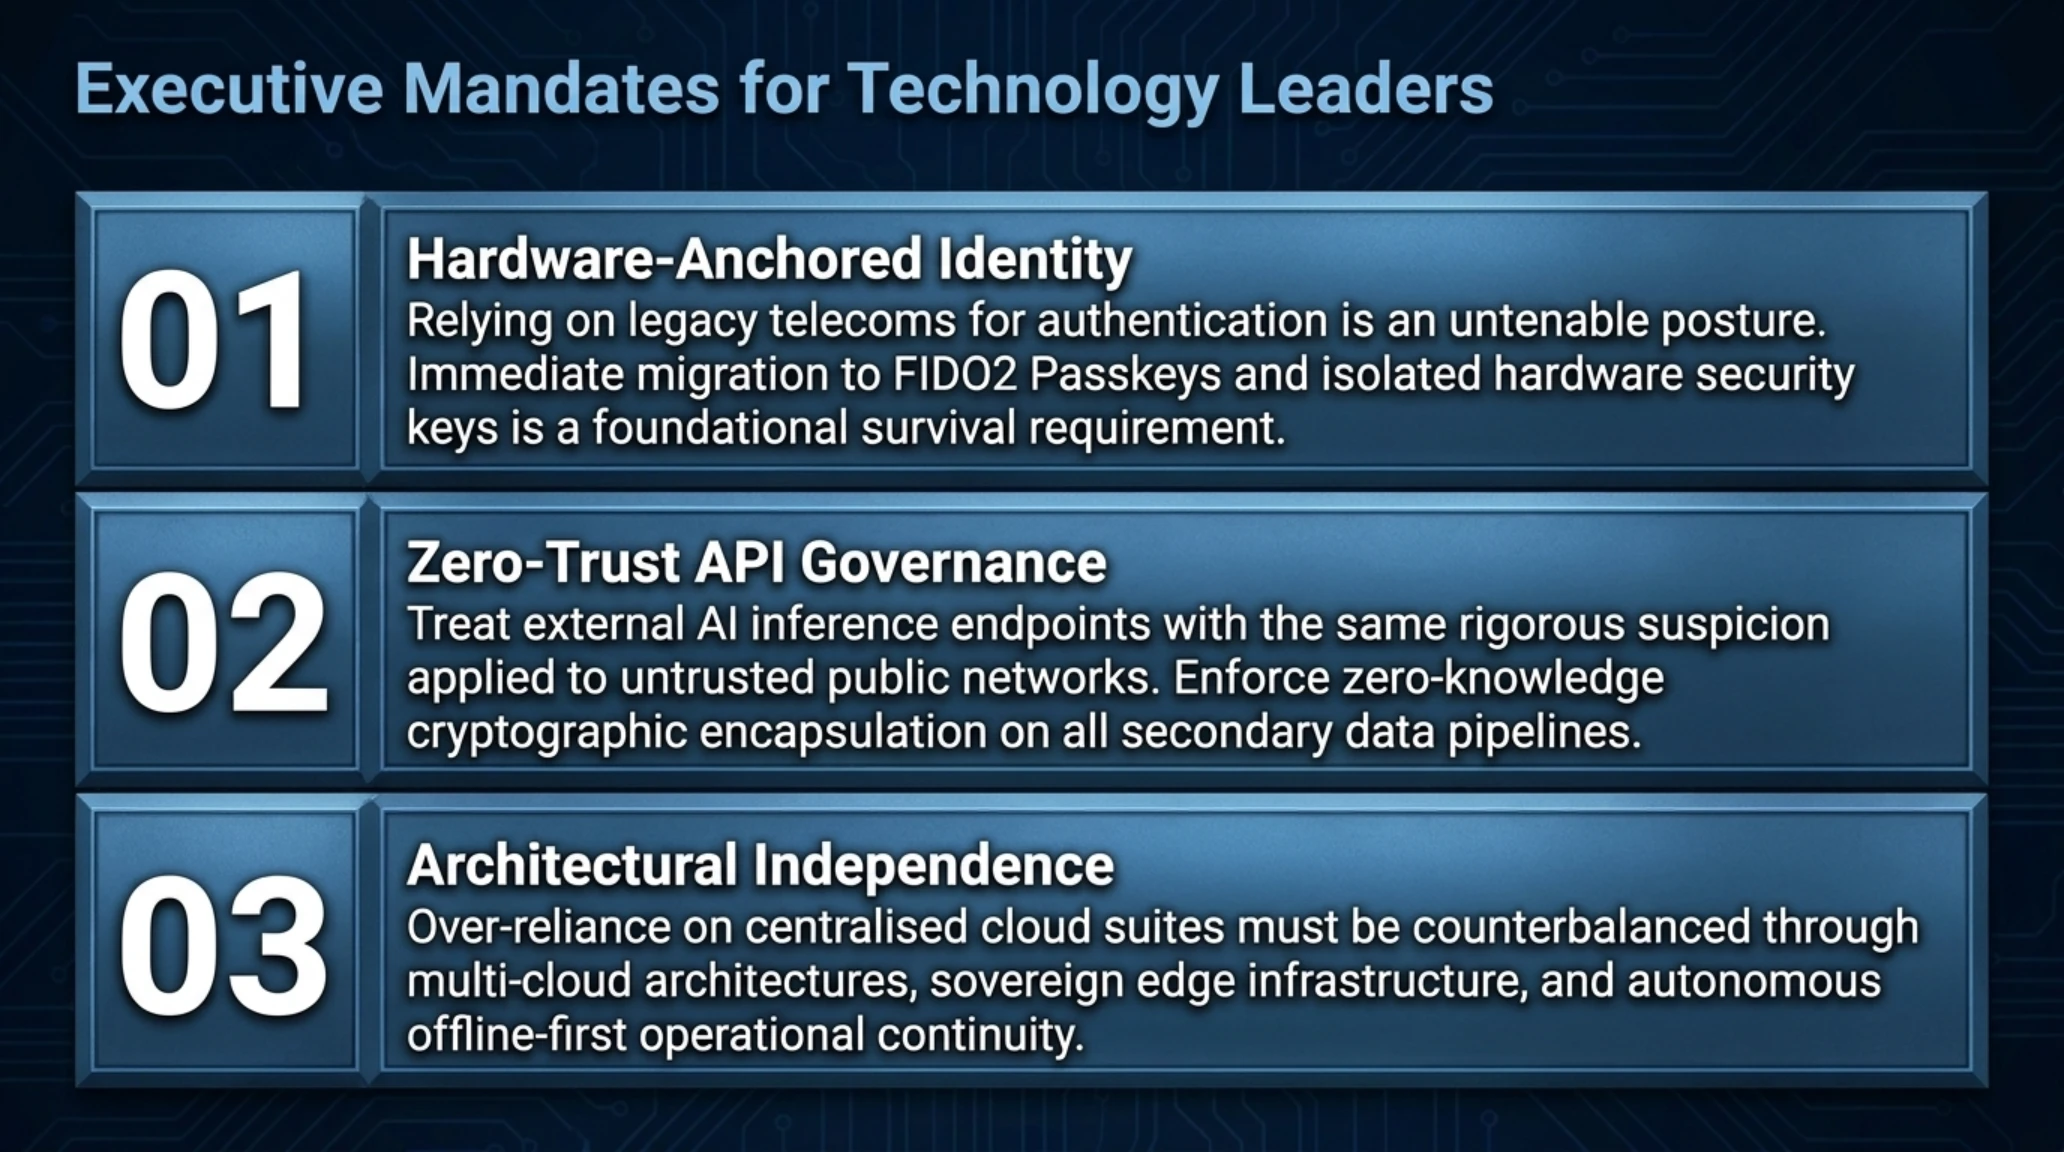
وبالمثل، فإن حملة التجسس سايلنت إير تعيد التذكير بأن الاعتماد على الرسائل النصية القصيرة لتأمين الحسابات عبر المصادقة الثنائية يعد ثغرة استراتيجية فادحة؛ فالبروتوكولات الخلوية الدولية القديمة مثل SS7 وDiameter تظل قابلة للتحويل والانتحال. ويصبح التحول الشامل نحو المفاتيح الرقمية المشفرة عتادياً مثل Passkeys ضرورة حتمية لحماية الهوية الرقمية في المؤسسات السيادية والشركات الكبرى.
وفي المحصلة النهائية، تثبت أحداث مساء 15 نوفمبر 2026 أن الأمن الرقمي المستدام لم يعد يرتبط بشراء المزيد من أدوات الحماية التقليدية، بل بإعادة صياغة المعمارية التحتية للنظم بأكملها. إن الاعتماد الحصري على بنى تحتية سحابية موحدة يعرض استمرارية الأعمال لمخاطر وجودية عند حدوث أول خلل في التحديثات الدورية أو انقطاع في مراكز البيانات المركزية. ويتحتم على المؤسسات الكبرى بناء شبكات دفاعية هجينة تدمج الخوادم المحلية المستقلة، وتعتمد على نظم تخزين مشفرة ذاتياً، وتفصل طبقات المعالجة الحيوية عن شبكات الاتصال العامة.
وفي مجال الخدمات السحابية، يبرز تعطل منصات مايكروسوفت 365 خطورة الاعتماد المطلق على مزود خدمة واحد. فرغم قدرة الشركات العملاقة على دفع غرامات الإخلال باتفاقيات مستوى الخدمة (SLA)، إلا أن الخسائر التشغيلية وتعطل أعمال الملايين لا يمكن تعويضهما بسهولة، مما يفرض تبني استراتيجيات السحب المتعددة وتوزيع الأحمال على خوادم محلية مستقلة تضمن استمرار العمل دون انقطاع.
إن مواجهة هذه التحديات المتشابكة تتطلب من مديري أمن المعلومات والمهندسين إعادة بناء المعماريات الرقمية برؤية تستند إلى افتراض الاختراق المسبق، وتأمين تدفقات البيانات الحساسة عبر طبقات عزل متعددة تمنع تحول أي خلل فردي إلى انهيار شامل للنظام المؤسسي.
وتؤكد الدروس المستفادة أن بناء بيئة تقنية قادرة على الصمود يتطلب الجمع بين الحوسبة السرية المعزولة عتادياً، وتطبيق الرقابة الصارمة على واجهات البرمجة، والاعتماد على قنوات اتصال بديلة تحمي البيانات من الاستراق والمصادرة.
كما أن التحديات المتصاعدة التي فرضها تسليح البرمجيات الخبيثة بنماذج الذكاء الاصطناعي تفرض ضرورة تبني نماذج حوسبة سرية تمنع قراءة البيانات حتى أثناء تشغيلها في الذاكرة الحية. ومع استمرار استهداف قنوات الرسائل القصيرة للتنصت على رموز المصادقة، لم يعد هناك مبرر لتأجيل الانتقال إلى مفاتيح التشفير العتادية المقاومة للتصيد والاحتيال، لضمان حماية الأصول الرقمية والسيادية في مواجهة حروب الاستنزاف السيبرانية المتسارعة.
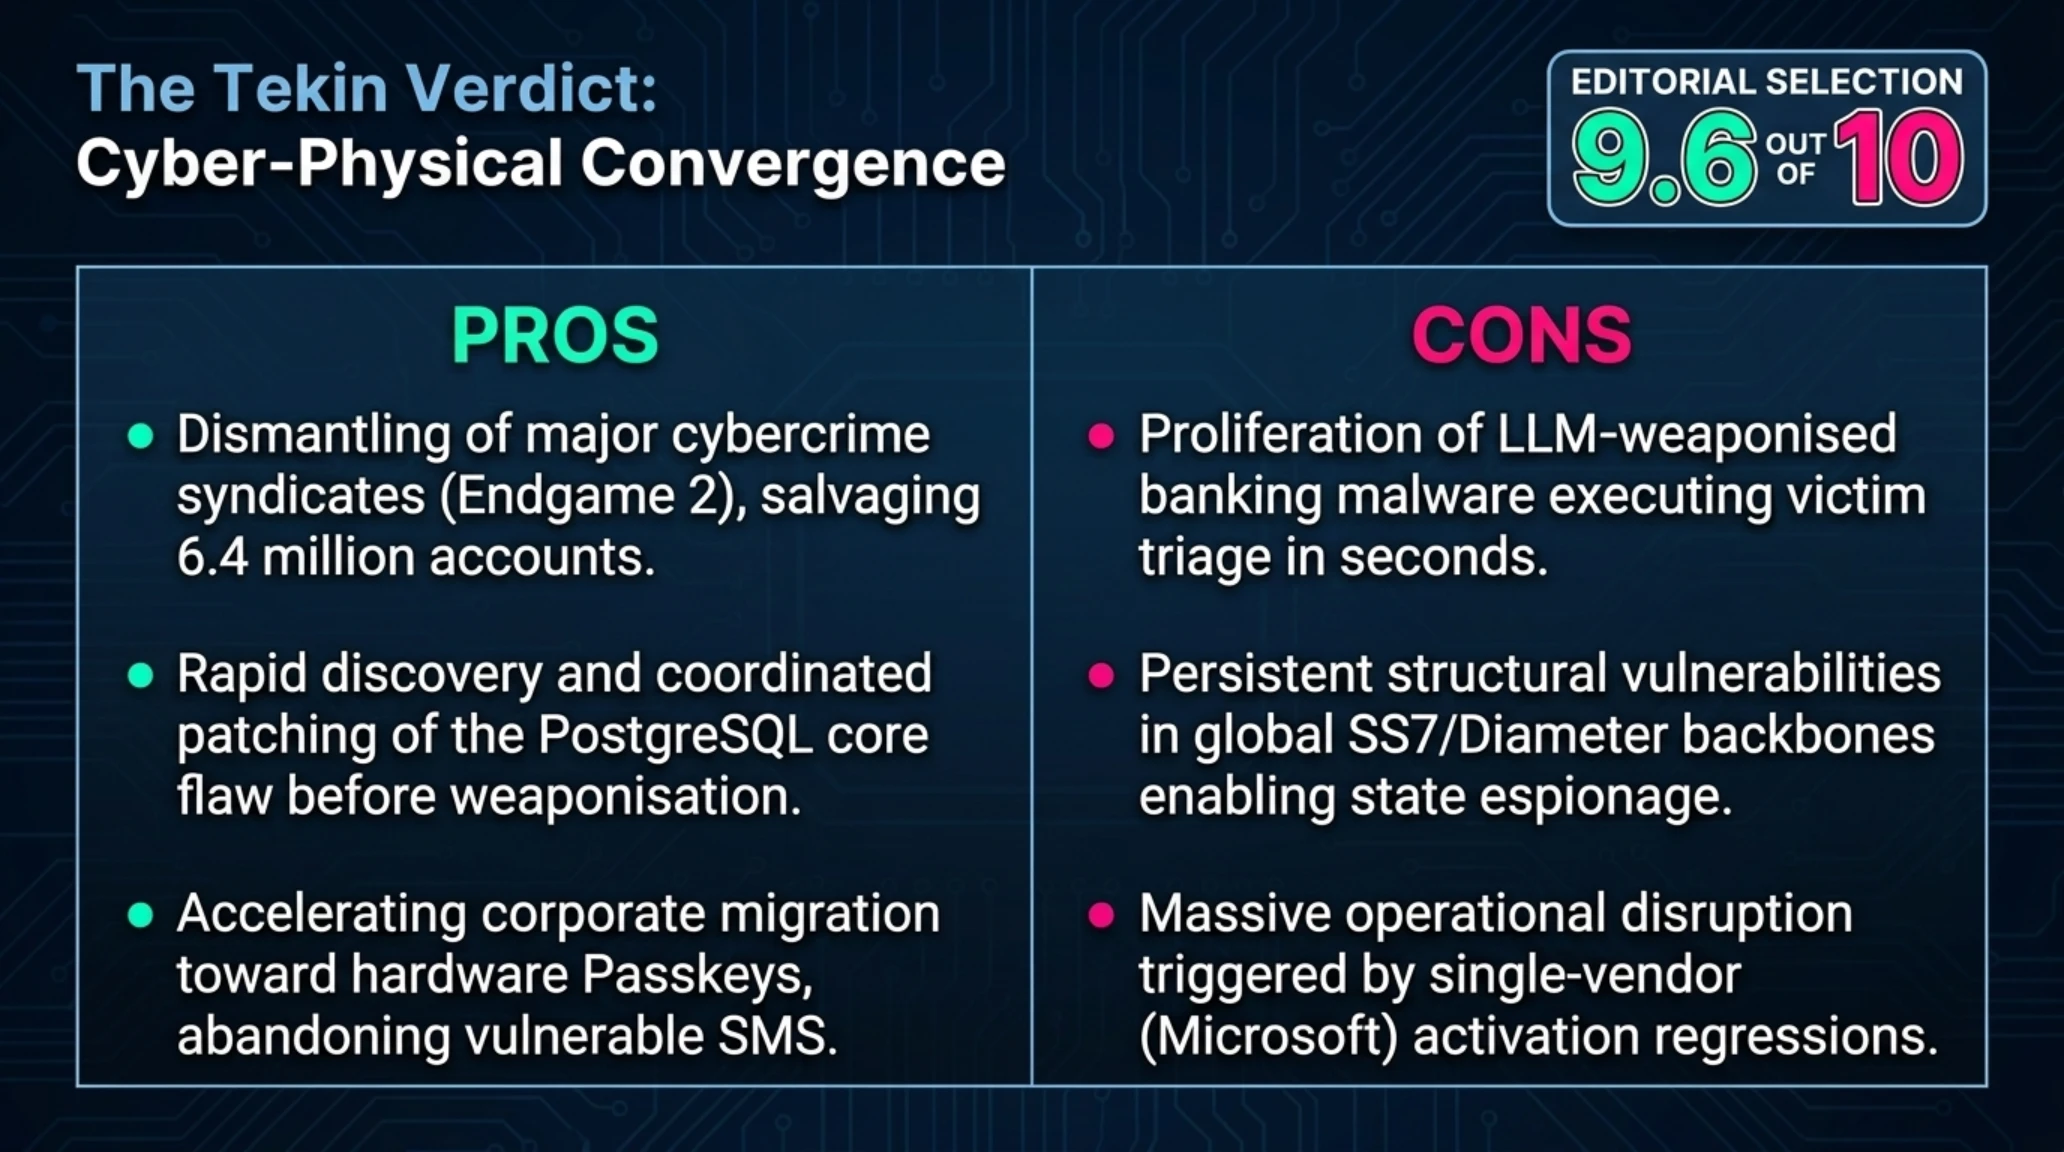
ويقدم التدقيق متعدد الأبعاد في فرص ومخاطر هذا المشهد المتوتر خريطة طريق دقيقة لتحديد أولويات الاستثمار في الدفاع السيبراني:
- شل حركة شبكات الجريمة السيبرانية الكبرى في عملية إندغيم ومصادرة 235 خادماً وحماية 6.4 مليون حساب.
- الكشف المبكر وسرعة إصلاح ثغرة بوستغريسكل المعقدة قبل استغلالها في هجمات فدية واسعة.
- تسارع التوجه العالمي نحو اعتماد مفاتيح Passkey العتادية والتخلي عن رسائل SMS غير الآمنة.
- رفع مستوى التدقيق الأمني على سلاسل إمداد الذكاء الاصطناعي ومراجعة صلاحيات واجهات البرمجة.
- تسليح تروجانات الهواتف بالذكاء الاصطناعي لفرز وتصنيف الأهداف ذات الثروات العالية في ثوانٍ.
- استمرار نقاط الضعف التاريخية في بروتوكولات الاتصال الدولية SS7 وDiameter وسهولة استغلالها.
- تعطل أعمال المؤسسات وتضرر التراخيص نتيجة أخطاء التحديثات السحابية ومشاكل خوادم مايكروسوفت.
ويتطلب تحصين المنظومات من هذه التهديدات المتقدمة الانتقال من معالجة الأعراض السطحية إلى حماية الذاكرة العتادية، والتحقق المستمر من موثوقية التطبيقات الخارجية، وتطوير خوارزميات رصد لحظية قادرة على إحباط الهجمات قبل تفاقمها. وتعتبر هذه الإجراءات الوقائية صمام الأمان الحقيقي لضمان استقرار الشبكات وتفادي تكاليف التعافي الباهظة الناتجة عن حوادث الاختراق.
كما أن دمج حلول فحص حركة الإشارات الخلوية في بوابات الاتصال الدولية يتيح للمؤسسات اكتشاف محاولات الاعتراض والتنصت قبل أن تتمكن الجهات المعادية من الوصول إلى الحسابات الحيوية للمسؤولين والمستخدمين.
ويضمن تكامل هذه التدابير بناء بنية دفاعية قوية قادرة على امتصاص الصدمات وحماية الأصول الرقمية من الانهيار. ولتتويج هذه الرؤية الشاملة واستعراض التقييم التنفيذي والإجابة على الاستفسارات الفنية الملحة، تتضمن الأقسام التالية الخلاصة النهائية وقائمة المراجع الرسمية.
حكم هيئة تحرير تيكين والخلاصة وقائمة المصادر الرسمية
- ذا هاكر نيوز (The Hacker News): تفاصيل ثغرة تنفيذ الأوامر CVE-2026-6460 في نواة بوستغريسكل
- مكتب إعلام اليوروبول (Europol): البيان الرسمي لمصادرة خوادم الجريمة في المرحلة الثانية من عملية إندغيم
- دارك ريدينغ (Dark Reading): التحليل الجنائي لتروجان آركتيك راد واستغلاله لنماذج الذكاء الاصطناعي في أندرويد
- إنيا للأمن السيبراني (Enea): تقرير استخباراتي عن حملة سايلنت إير واختراق بروتوكولات الإشارات الخلوية
- تك كرانش (TechCrunch): تحقيق حول تسريب وثائق سائقي أوبر عبر منصة فيرووركس السحابية
- بليبينغ كمبيوتر (Bleeping Computer): تغطية خطأ تفعيل ويندوز 0x80041008 والتزامات غرامات مايكروسوفت 365
الأسئلة الشائعة حول الأزمات السيبرانية والسحابية المسائية
لماذا ظلت ثغرة CVE-2026-6460 في نواة بوستغريسكل دون اكتشاف طوال 22 عاماً؟
يكمن السبب في وجود الخلل ضمن معالجة متقدمة للأنواع المركبة وإدارة مؤشرات الذاكرة في لغة سي، وهي وظائف لا تنشط إلا في حالات نادرة جداً تتزامن فيها إعادة تعريف الجداول مع استدعاءات مكثفة لم تكن تشملها اختبارات التحقق الآلية المعتادة.
ما الأهمية الاستثنائية للمرحلة الثانية من عملية إندغيم مقارنة بالضربات الأمنية السابقة؟
تمثلت قوتها في تدمير البنية التحتية، وخوادم القيادة، وقواعد البيانات المسروقة لثلاث شبكات كبرى دفعة واحدة، مع بث رسائل ردع مباشرة على خوادم المخترقين لضرب الثقة في سوق البرمجيات الخبيثة كخدمة.
كيف يوظف تروجان آركتيك راد الذكاء الاصطناعي لتعظيم السرقات المالية؟
يقوم التروجان بتمرير نصوص الرسائل القصيرة والتنبيهات المصرفية مباشرة إلى نماذج لغوية كبرى، لتحليل محتواها واستخراج رموز التأكيد وأرصدة المحافظ المشفرة وتصنيف الضحايا الأثرياء في ثوانٍ معدودة.
كيف نجحت مجموعة سايلنت إير في اعتراض اتصالات الهواتف المحمولة في آسيا؟
عبر حقن حزم UpdateLocation مزورة في شبكات التبادل الدولية لبروتوكولات SS7 وDiameter، مما خدع سجلات المشتركين وأدى إلى إعادة توجيه المكالمات ورموز التحقق الثنائي عبر الرسائل النصية إلى خوادم تابعة للمهاجمين.
ما الدرس المستفاد للمؤسسات من واقعة تسريب بيانات أوبر عبر فيرووركس AI؟
أكد الحادث أن الاعتماد على مزودي خدمات الذكاء الاصطناعي الخارجيين يشكل سطح هجوم واسع النطاق، ويفرض تطبيق سياسات التحقق الصارم من المفاتيح البرمجية وتشفير البيانات أثناء المعالجة.
ما الذي تسبب في خطأ 0x80041008 بخوادم ويندوز وما هي تبعات انقطاع خدمات مايكروسوفت؟
تسبب خلل غير معالج في تحديث نوفمبر في تعطل أداة إدارة التراخيص slmgr.vbs، وتزامن ذلك مع هبوط جاهزية خدمات مايكروسوفت 365 دون 99.9%، مما ألزم الشركة بدفع ملايين الدولارات كتعويضات وائتمانات لعملائها بموجب اتفاقيات SLA.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين نايت 15 نوفمبر: ثغرة بوستغريسكل وعملية إندغيم 2