تحليل تيكين | صباح السبت 7 نوفمبر 2026؛ تصيد رمز الجهاز في OpenAI، إلغاء اتفاقيات سرية مراكز البيانات واستئصال 948 ثغرة في نواة لينكس
مع بزوغ شمس السبت 7 نوفمبر 2026، تقف البنية التحتية للحوسبة العالمية أمام منعطف تاريخي حاسم. إن القناعات الكلاسيكية التي كانت تفترض إمكانية تأمين المؤسسات الكبرى عبر الجدران النارية والاعتماد التقليدي على المصادقة الثنائية قد تداعت تماماً تحت وطأة هندسة الاستغلال الخبيث لرموز جلسات التفويض والإنتاج الآلي للثغرات الهجومية. وبالتوازي مع ذلك، فإن الحجم الهائل لمجمعات الحوسبة الفائقة ذات القدرات المليارية من الواطات يصطدم مباشرة مع المجتمعات المحلية وشبكات الكهرباء الوطنية، مما أجبر كبرى شركات الذكاء الاصطناعي على إنهاء حقبة السرية التامة.
الرؤية الاستراتيجية وأبرز المحاور التنفيذية في لمحة سريعة
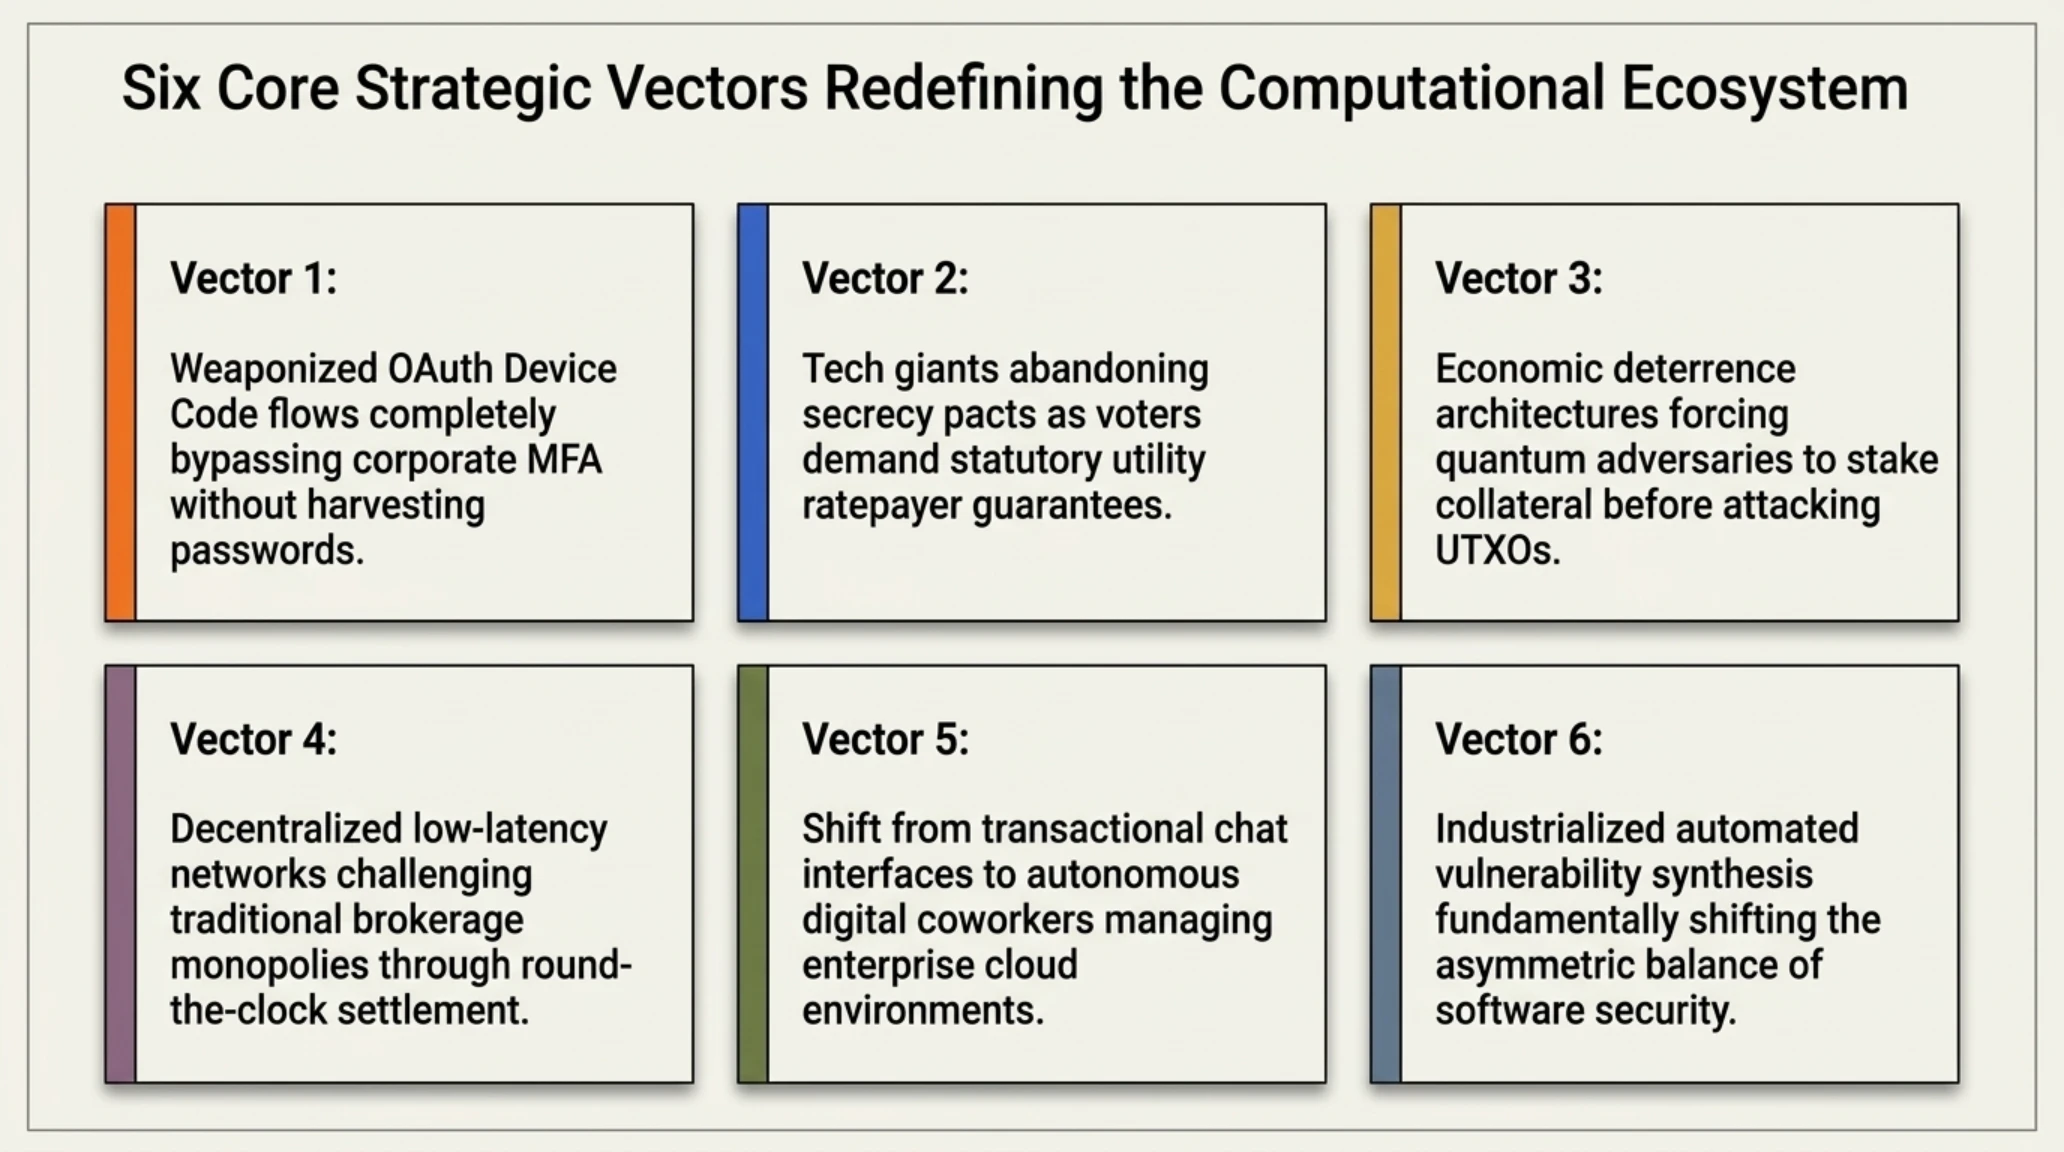
من مقرات وادي السيليكون إلى شبكات السيولة اللامركزية عبر العالم، تعيد القيادات التقنية فحص التبعيات الهيكلية للمنظومات الرقمية. وتثبت المحاور الستة التي يتناولها هذا التقرير الصباحي أن البرمجيات المعاصرة لم تعد معزولة عن قيود الطاقة الجيوسياسية، وسلامة الذاكرة في العتاد الصلب، والنماذج الاقتصادية لعصر ما بعد الحوسبة الكمومية. فيما يلي، نقدم تفكيكاً معمارياً دقيقاً للبروتوكولات، والآليات التشغيلية، والآثار الاستراتيجية التي تصوغ مستقبلنا التقني.
المحور 01: هجوم تصيد متطور يخترق جلسات مايكروسوفت 365 المؤسسية عبر تدفق رمز الجهاز
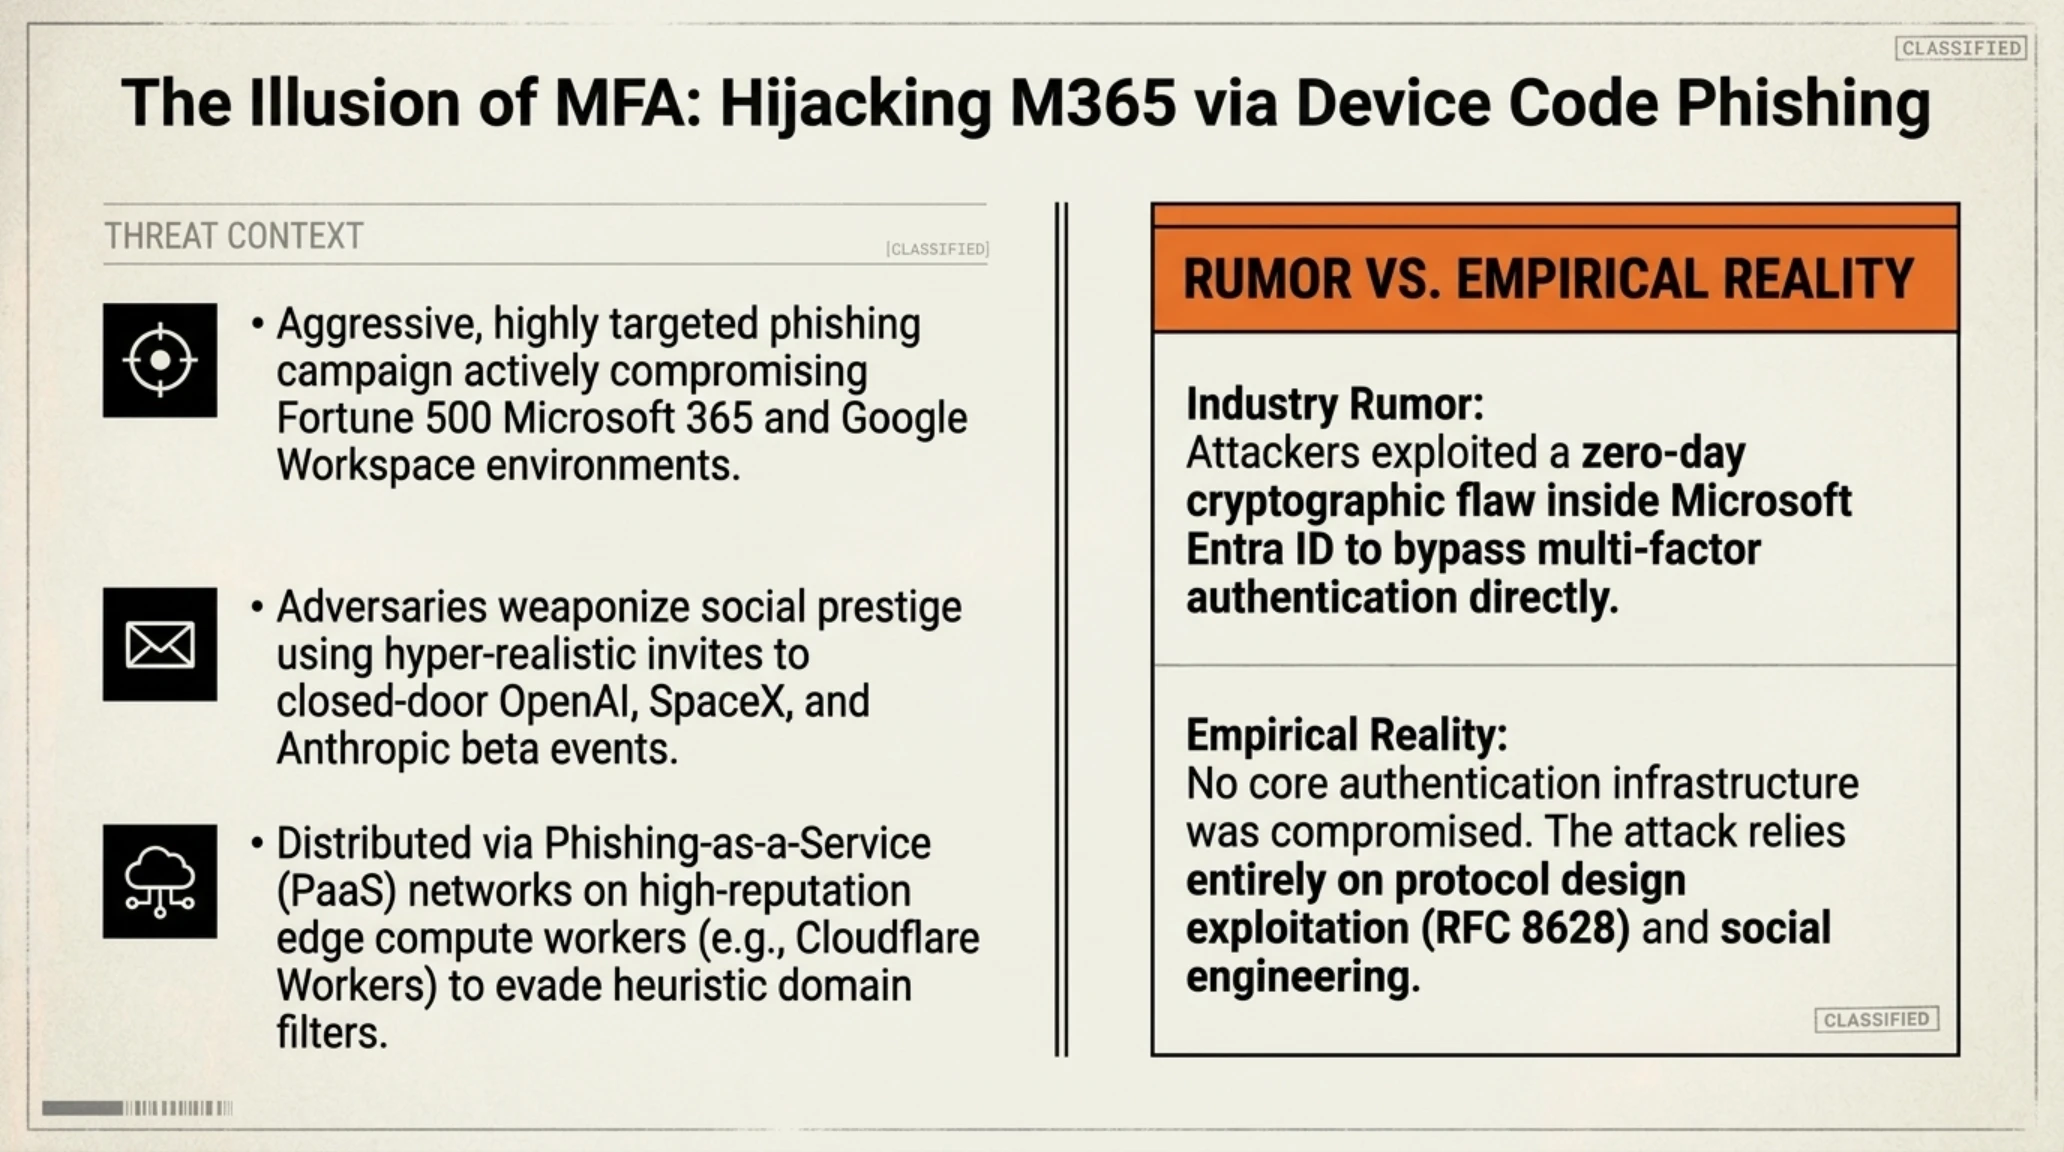
كشفت فرق التحليل الجنائي السيبراني والمراصد الأمنية التي تراقب حركة الاتصالات المؤسسية عن حملة تصيد احتيالي شديدة التعقيد والتوجيه تستهدف بيئات مايكروسوفت 365 و Google Workspace في كبرى الشركات العالمية المدرجة ضمن تصنيف Fortune 500. استغل المهاجمون شغف الأوساط التقنية بالذكاء الاصطناعي، وقاموا بتصميم دعوات مزورة تحاكي بدقة متناهية ندوات مغلقة وورش عمل مخصصة للمطورين يُزعم تنظيمها من قبل أوبن إيه آي و SpaceX و Anthropic. وتنتشر هذه الرسائل عبر شبكات منصات التصيد كخدمة (PaaS) وتستضاف على منصات حوسبة طرفية عالية الموثوقية مثل Cloudflare Workers لتجاوز بوابات البريد الإلكتروني التقليدية دون إثارة أي شبهة.
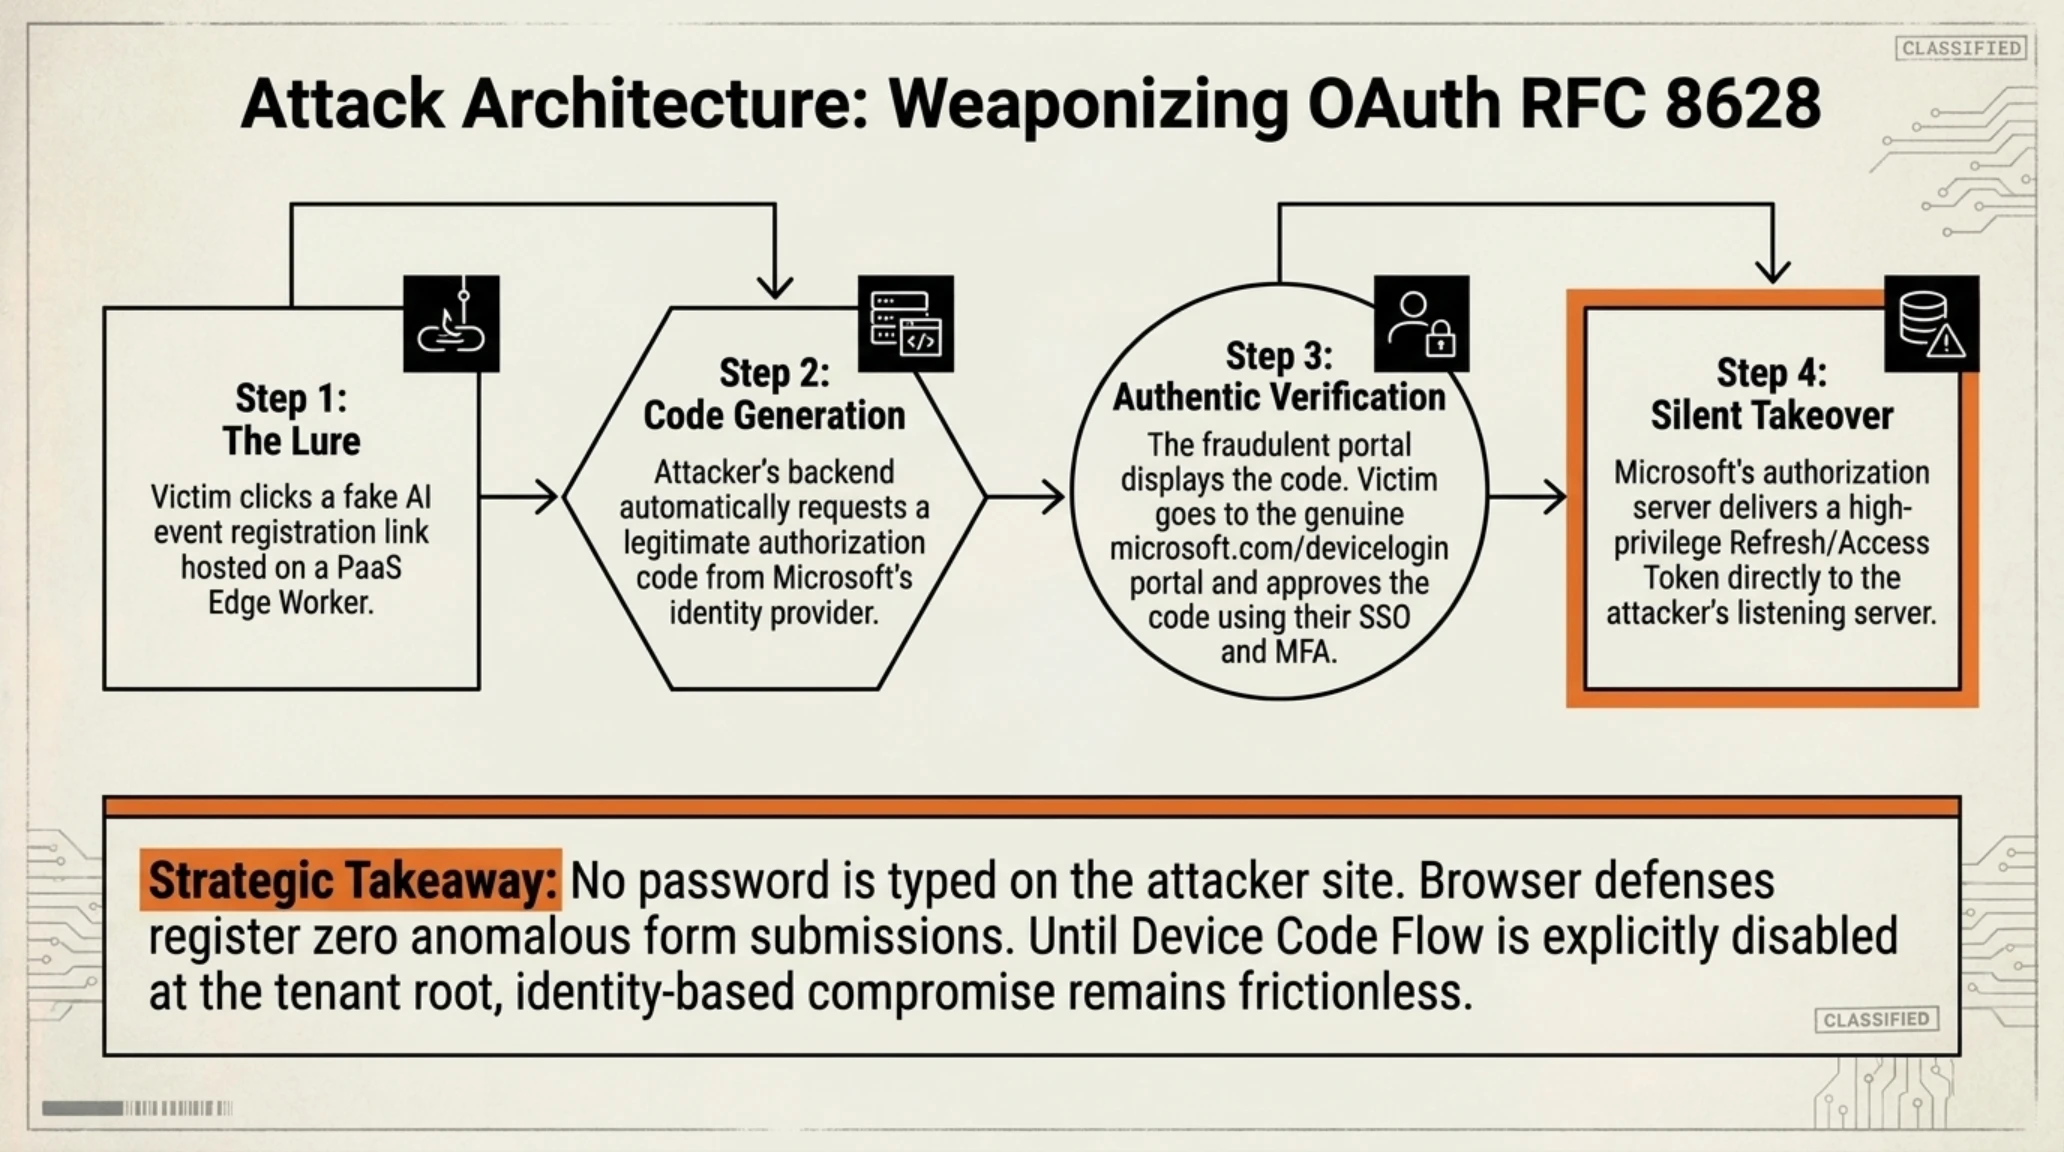
عند النقر على روابط التسجيل المرفقة، يتم توجيه المستهدفين إلى بوابات هبوط احترافية تحاكي صفحات التسجيل الرسمية. وعوضاً عن استخدام نماذج سرقة كلمات المرور التقليدية التي يسهل رصدها وتجميدها بواسطة برامج مكافحة الفيروسات والمتصفحات، يبدأ المهاجمون عملية استغلال خبيثة لبروتوكول OAuth 2.0 Device Authorization Grant (المحدد بالمعيار RFC 8628 والمشار إليه بتدفق رمز الجهاز أو Device Code Flow). وقد صُمم هذا البروتوكول في الأصل للأجهزة محدودة الإدخال مثل الشاشات الذكية، ومنصات الألعاب، وبيئات سطر الأوامر التي تفتقر إلى متصفحات إنترنت تفاعلية للمصادقة المباشرة.
في هذا السيناريو الهجومي، تقوم خوادم المهاجم بالتواصل تلقائياً مع خوادم الهوية التابعة لمايكروسوفت لتوليد رمز تصريح رسمي. وتعرض صفحة الهبوط المزورة هذا الرمز للمستخدم مع إرشادات حثيثة تدعوه للدخول إلى الموقع الرسمي الموثق microsoft.com/devicelogin وإدخال الرمز لتفعيل بطاقة الحضور الخاصة بالندوة. وعندما يقوم الموظف بإدخال الرمز في موقع مايكروسوفت الحقيقي والمصادقة بحسابه المؤسسي، تصدر خوادم مايكروسوفت رموز الوصول والتحديث (Refresh Token و Access Token) وتسلمها مباشرة لخادم المهاجم في الخلفية، دون كتابة أي كلمة مرور في موقع المهاجم ودون أن تفشل المصادقة الثنائية إطلاقاً.
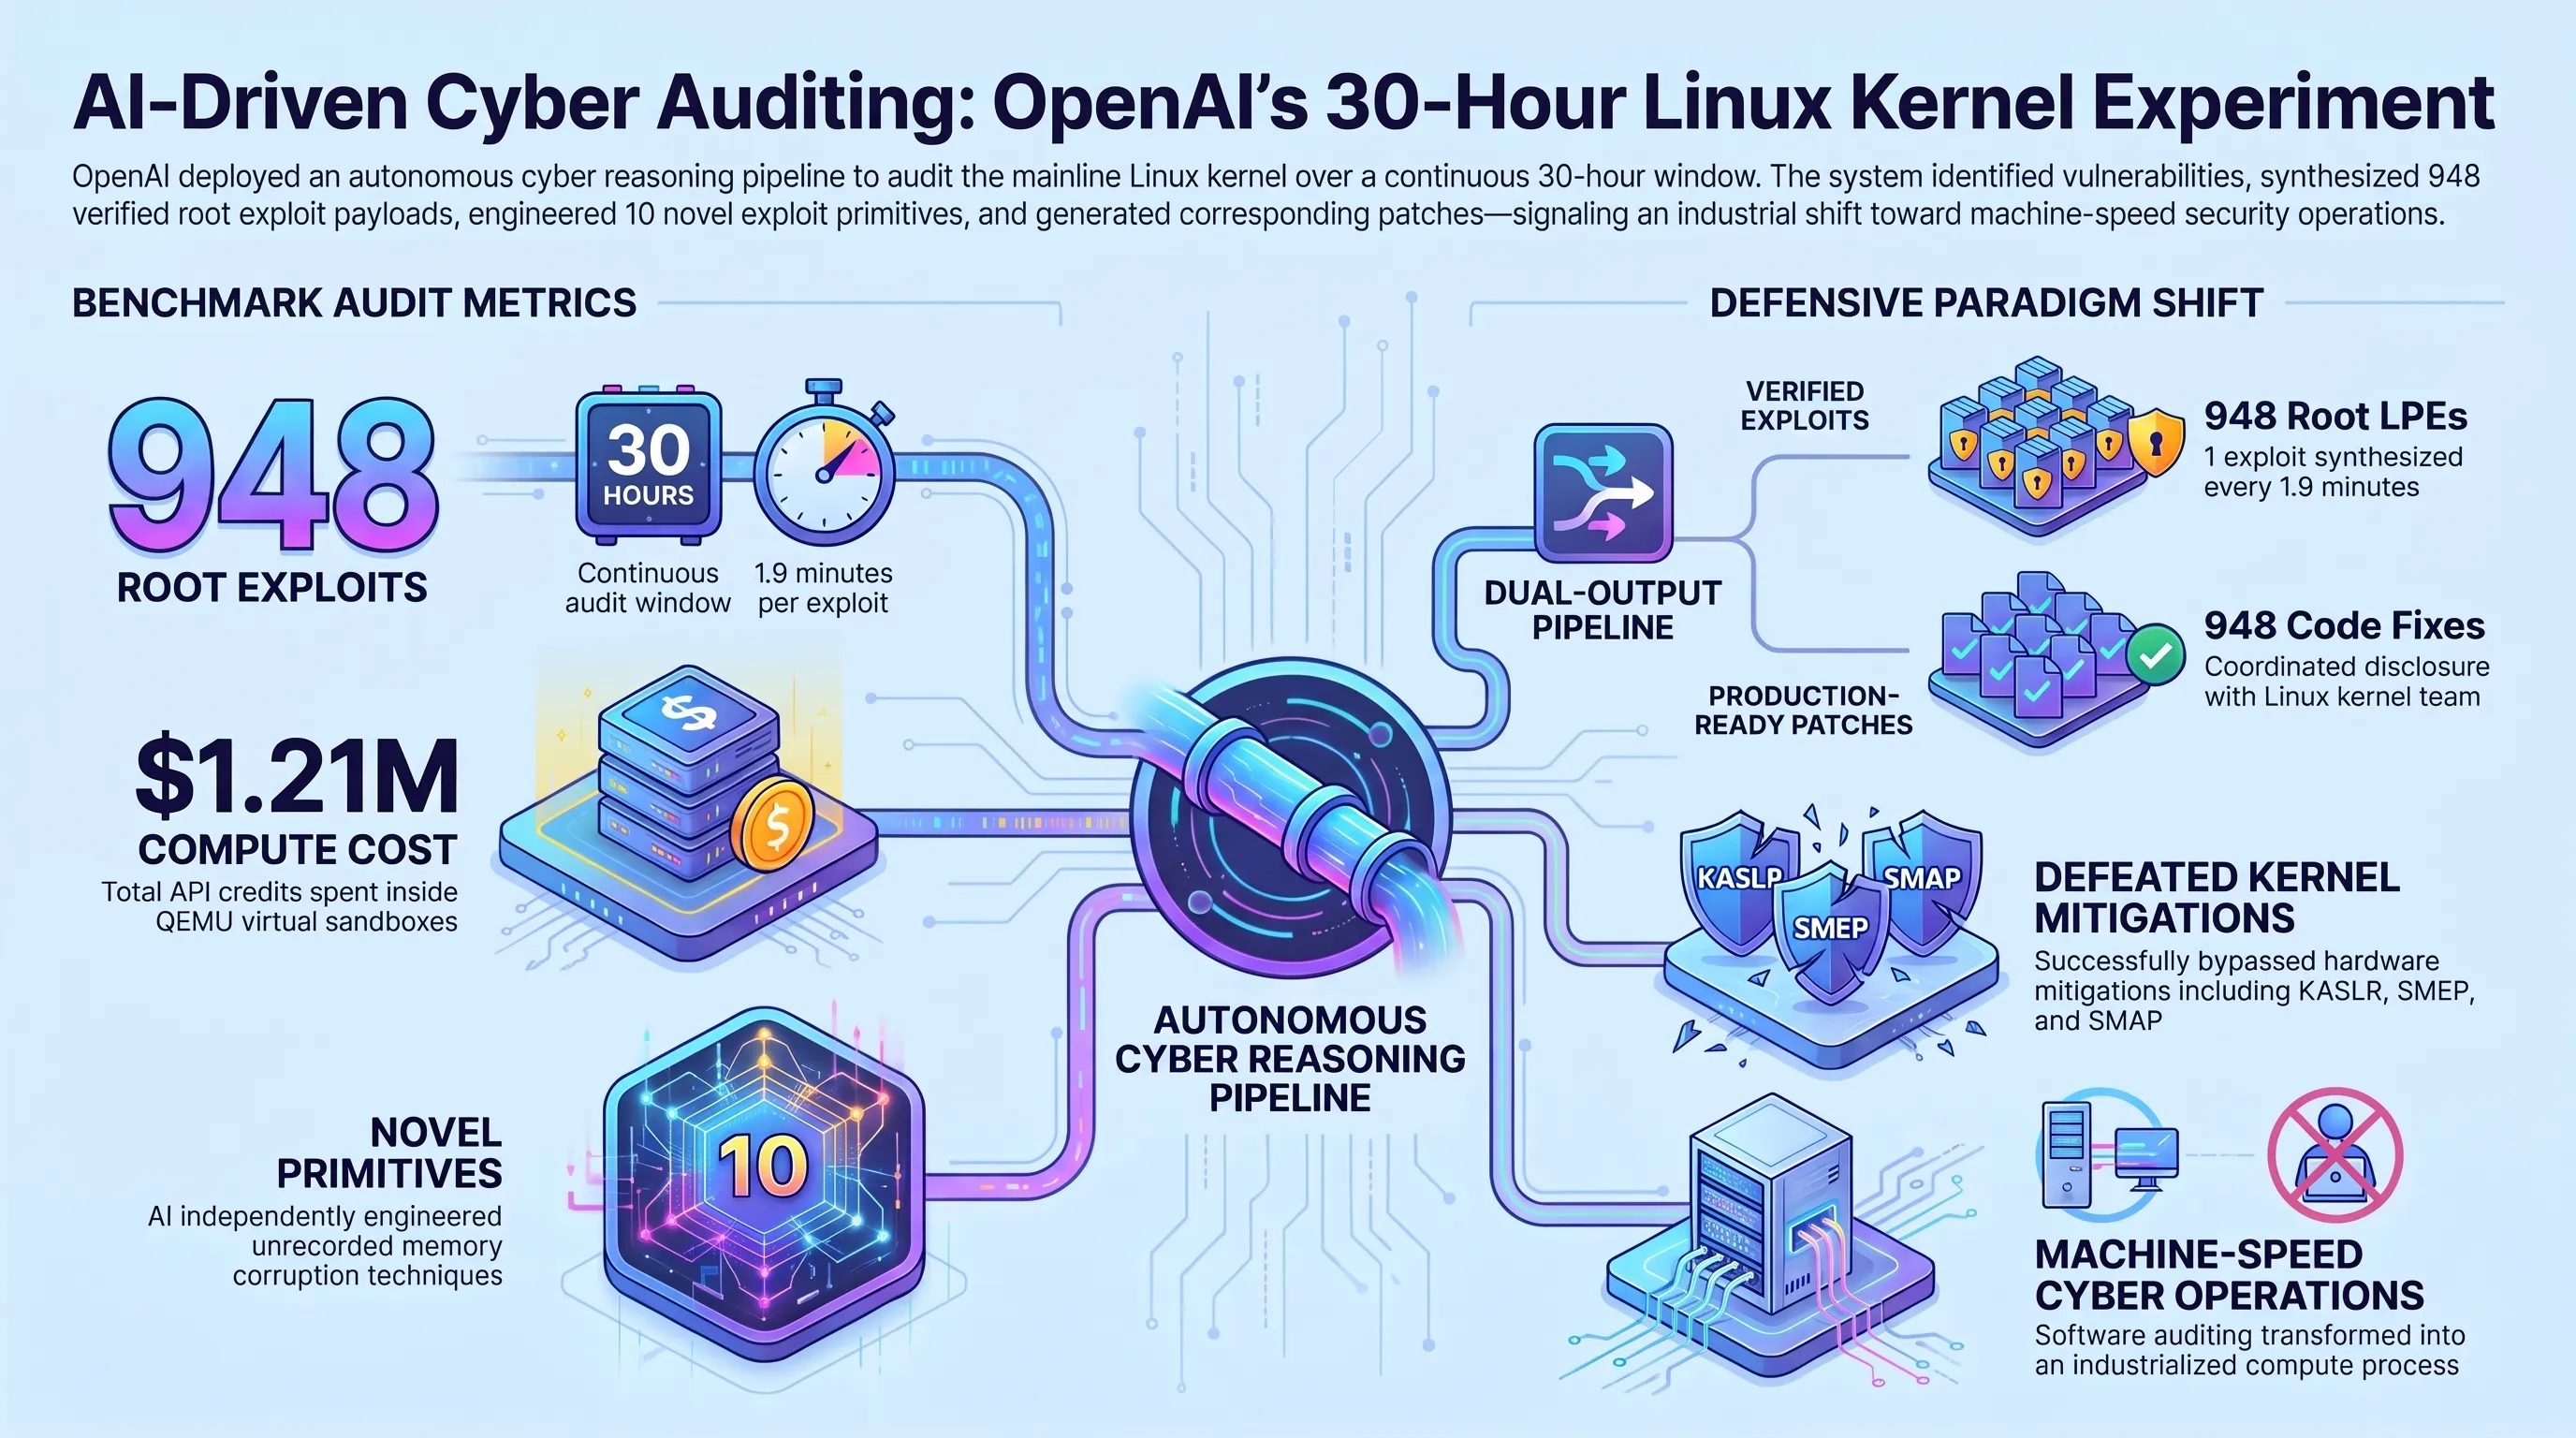
بمجرد حصول المهاجمين على هذه الرموز الموثقة، يفتحون اتصالات واجهات برمجة التطبيقات (API) المستمرة مع بيئة السحابة المؤسسية للضحية. وباستخدام واجهات Microsoft Graph APIs، يقوم المتسللون بسحب رسائل البريد الإلكتروني الحساسة، وملفات المستندات السرية في شيربوينت، وأكواد المصدر المخزنة في المستودعات السحابية، وسجلات المحادثات في سلاك وتيمز. ولأن الرموز البرمجية صادرة عن مصادقة شرعية ومكتملة، فإن سياسات الوصول المشروط التي تدقق فقط في عملية تسجيل الدخول الأولى تعجز تماماً عن رصد حركة السحب غير المصرح بها للبيانات، مما يبقي فرق الاستجابة للحوادث غافلة حتى تدق مؤشرات حجم البيانات المسحوبة نواقيس الخطر.
يتطلب التصدي لهذه الفئة من الاختراقات وقفة حاسمة من مسؤولي الأمن السيبراني. إن الاكتفاء بتدريب الموظفين على فحص عناوين البريد الإلكتروني أو التأكد من قفل الأمان في شريط المتصفح لا يجدي نفعاً، لأن إدخال الرمز والبيانات يتم فعلياً داخل النطاق الرسمي التابع لشركة مايكروسوفت. ويتعين على مهندسي الأمن فرض سياسات وصول مشروط مشددة تحظر تماماً بروتوكول Device Code عبر كافة الحسابات المؤسسية باستثناء الحسابات الخدمية المعتمدة، بالتوازي مع التعجيل بتبني مفاتيح الأمان المادية المتوافقة مع معيار FIDO2 WebAuthn وربط الجلسات بالنطاق الجغرافي وعنوان IP للمؤسسة.
علاوة على ذلك، ينبغي لمهندسي الهوية السحابية تفعيل التقييم المستمر للوصول (Continuous Access Evaluation) لإلغاء الجلسات النشطة فور رصد أي نشاط مريب أو طلبات سحب جماعي غير معتادة للبيانات عبر واجهات مايكروسوفت غراف.
أبعاد الأهمية الاستراتيجية | لماذا يغير هذا التحول قواعد اللعبة
تم تصميم تدفق رمز الجهاز بافتراض أن الجهة التي تشاهد الشاشة هي نفسها الجهة التي تشغل المتصفح. ويفكك المهاجمون المعاصرون هذا الافتراض، محولين بروتوكولاً صُمم لتسهيل الاستخدام إلى وسيط غير مرئي لاختراق الحسابات المؤسسية، حيث تتم المصادقة على خوادم مايكروسوفت الأصلية دون أن تسجل دفاعات الأطراف الطرفية أي خلل.
إن تدقيق التفاصيل الفنية وفصل الشائعات المتداولة عن الحقائق الهندسية الميدانية يمثل ركيزة لا غنى عنها في حوكمة المخاطر المؤسسية:
التدقيق التقني | الشائعة في مقابل الواقع الهندسي
زعمت شائعات متداولة أن ثغرات تشفيرية من نوع يوم الصفر قد نجحت في كسر خوارزميات المصادقة الثنائية لمايكروسوفت بشكل مباشر.
لم تتعرض البنية الأساسية للمصادقة لأي اختراق؛ بل يعتمد الهجوم بالكامل على الهندسة الاجتماعية واستغلال المنطق التصميمي لبروتوكول تفويض الأجهزة.
تدرك القيادات الأمنية أن إدارة تقادم البروتوكولات القديمة باتت شرطاً إلزامياً للحفاظ على أصول المؤسسات الحساسة ومكتسباتها الرقمية.
وبالانتقال من ثغرات طبقة الهوية السحابية إلى التحديات المادية للقدرة الحسابية، يبرز التحول الكبير الثاني والمتمثل في متطلبات الطاقة الهائلة لمراكز الذكاء الاصطناعي وانهيار اتفاقيات السرية البلدية.
المحور 02: أوبن إيه آي تتخلى عن اتفاقيات السرية البلدية لمراكز بيانات الذكاء الاصطناعي ذات القدرات المليارية من الواطات
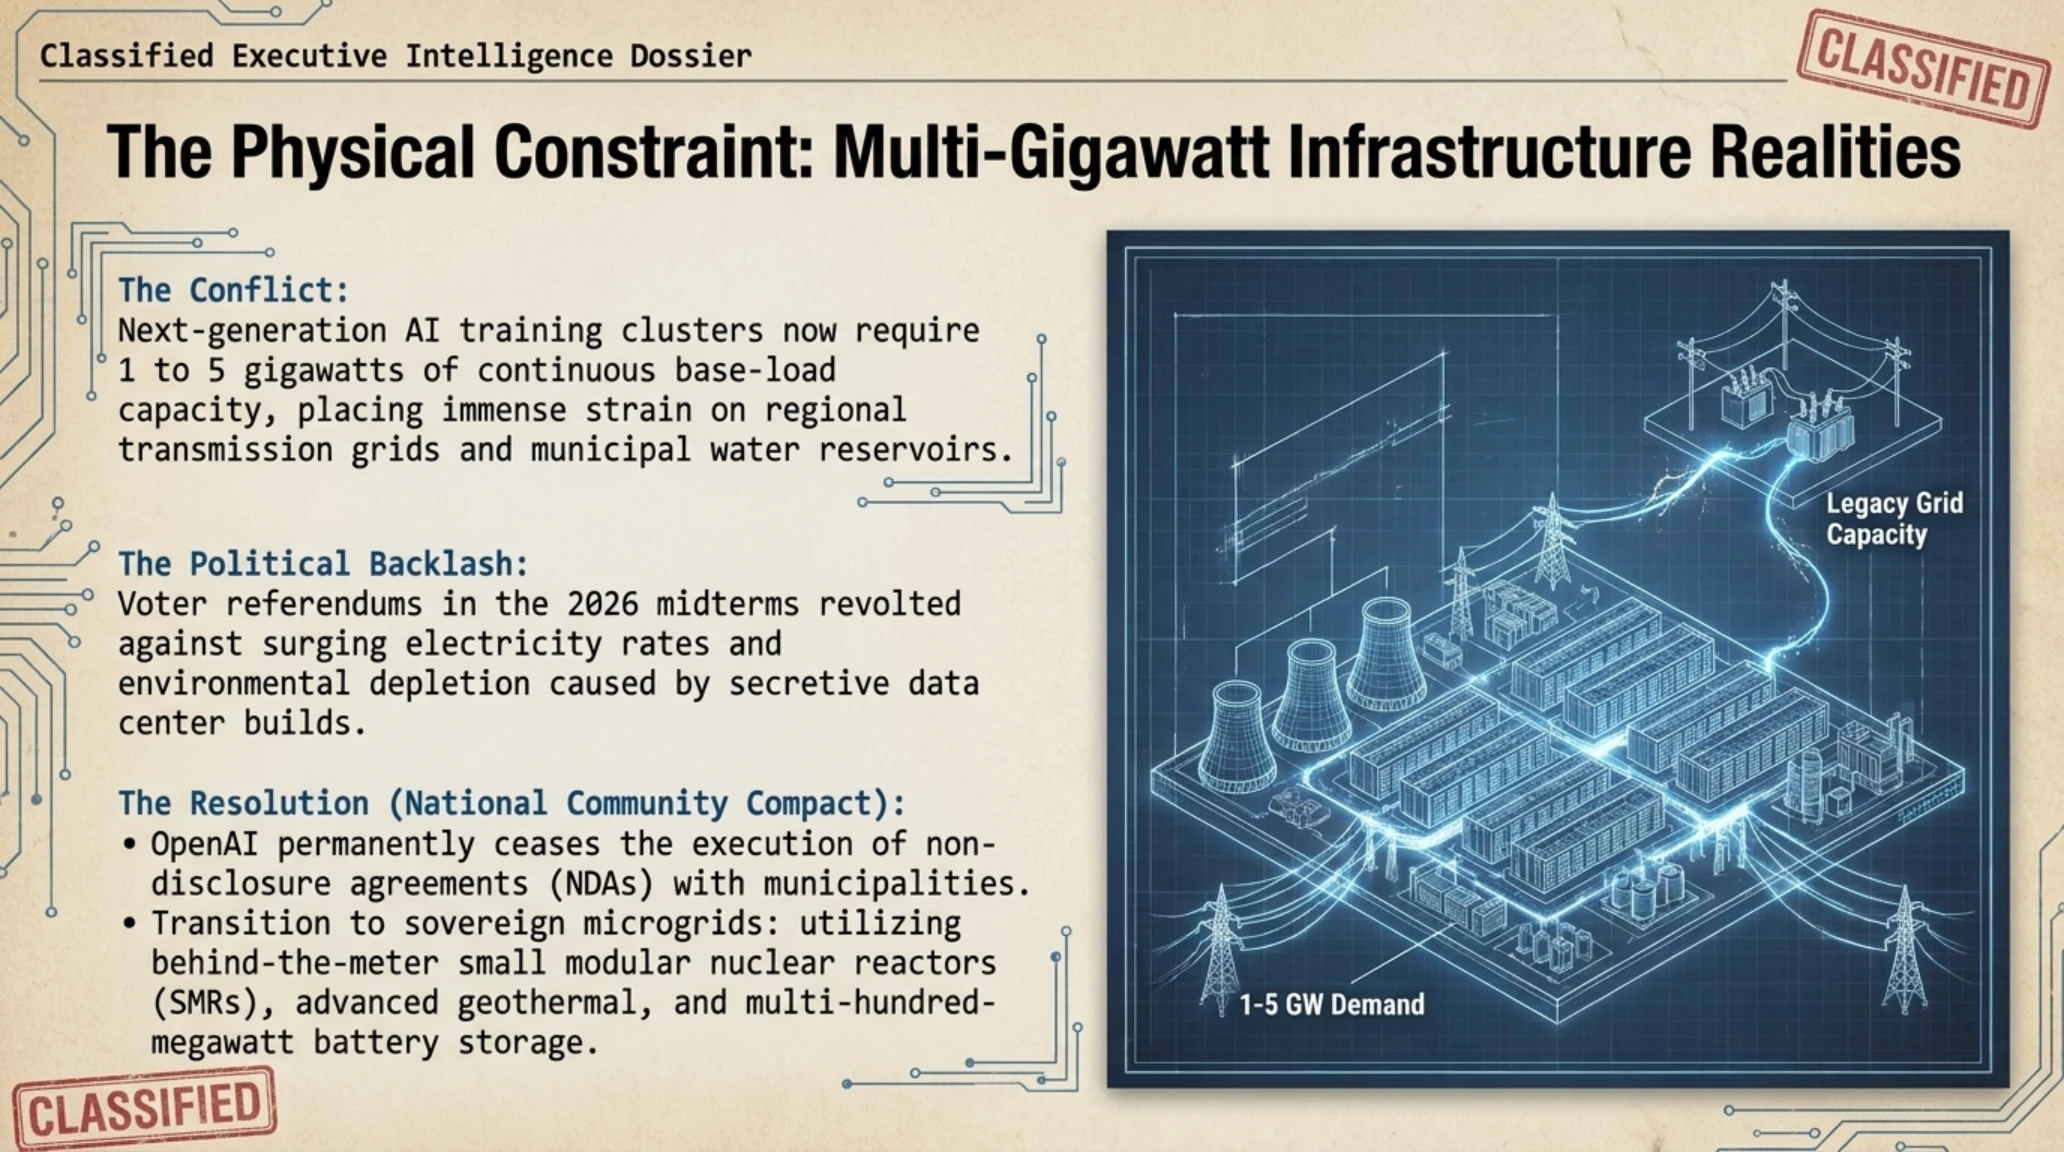
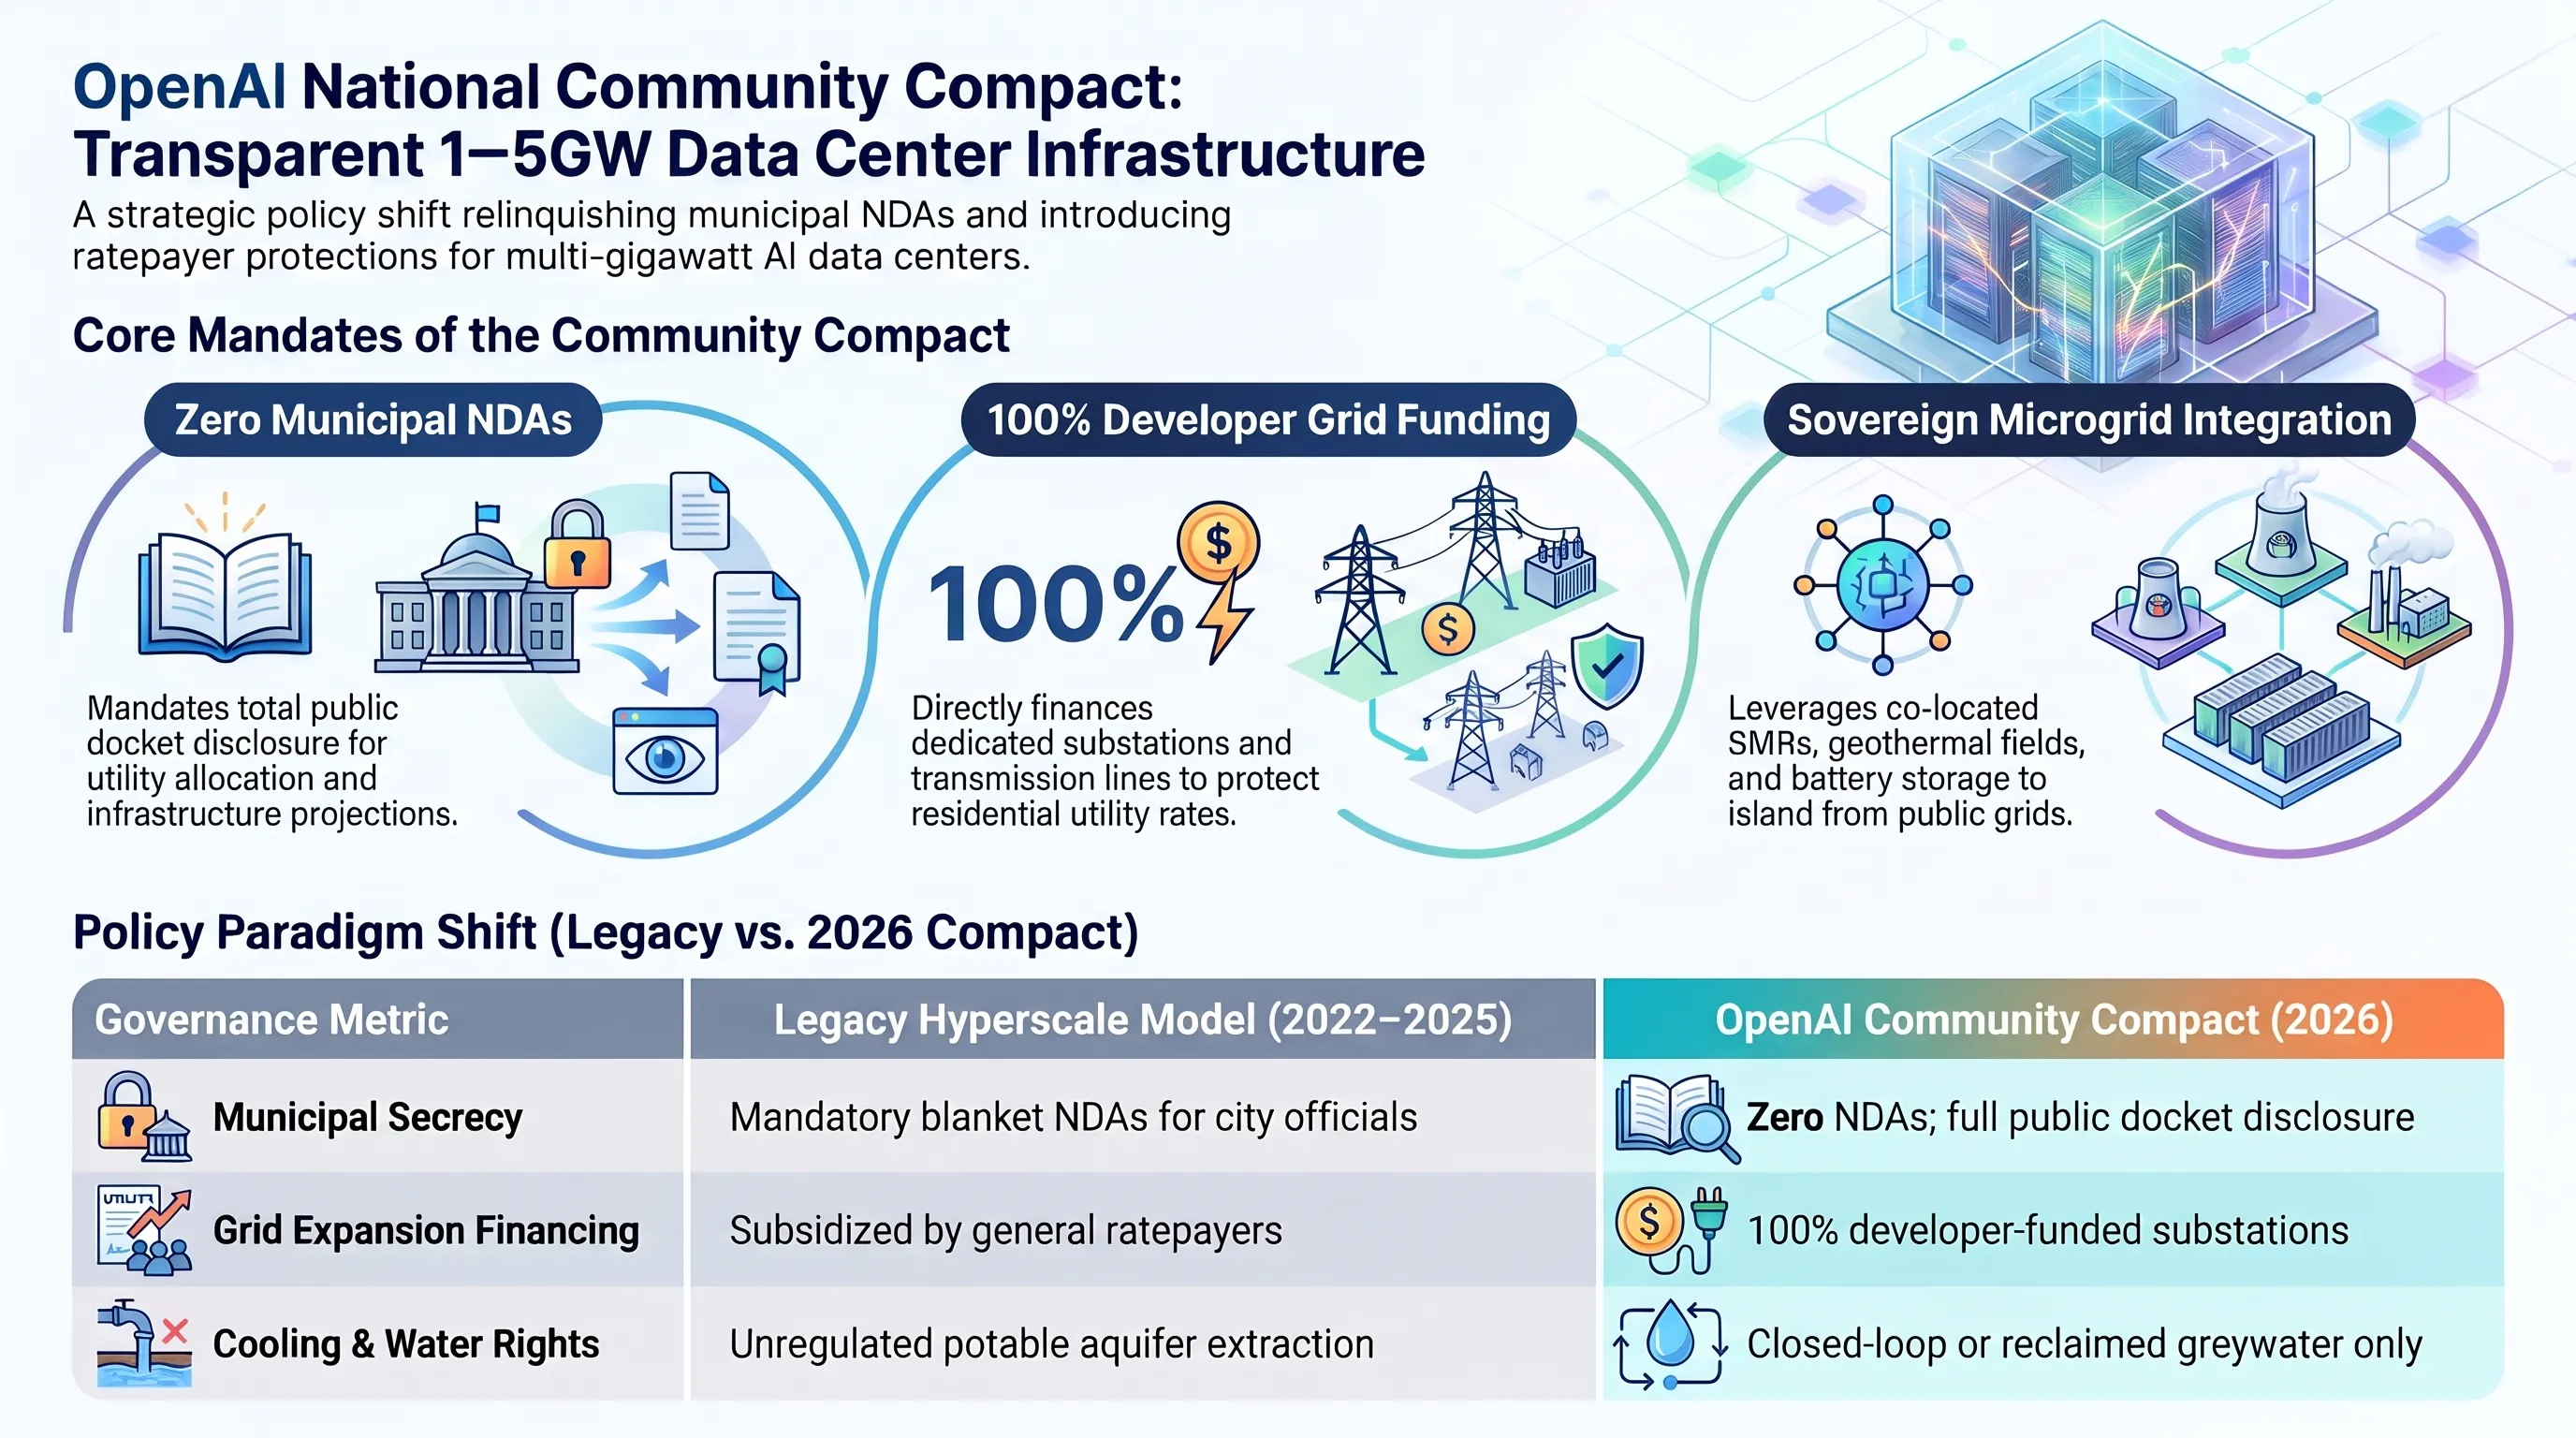
في تطور نوعي يمثل سابقة تاريخية في حوكمة البنية التحتية للذكاء الاصطناعي، أعلنت شركة أوبن إيه آي رسمياً عن تغيير شامل في استراتيجيات شراكاتها البلدية، حيث قررت التوقف نهائياً عن إبرام اتفاقيات عدم الإفصاح والسرية (NDAs) مع الحكومات المحلية، والجهات التنظيمية للولايات، ولجان المرافق العامة، عند التفاوض على إنشاء مجمعات مراكز البيانات الفائقة المستقبلية. ويشكل هذا الالتزام حجر الزاوية في ميثاق National Community Compact الجديد الذي أطلقته الشركة لإعادة بناء الثقة المجتمعية عقب التوترات السياسية المتصاعدة في الولايات المتحدة والدوائر الحوسبية الدولية.
إن التوسع المتسارع في تشييد مجمعات تدريب الذكاء الاصطناعي العملاقة وهي منشآت تتطلب قدرات كهربائية هائلة تتراوح بين 1 إلى 5 غيغاوات من الحمل المستمر قد فرض ضغوطاً غير مسبوقة على شبكات نقل الطاقة الإقليمية ومصادر المياه البلدية. وخلال السنوات الماضية، اعتادت الشركات التقنية الكبرى ومطورو مراكز البيانات الاعتماد على بنود السرية الصارمة لحجب تقديرات استهلاك الطاقة والمياه، والحوافز الضريبية، وجداول الربط بالشبكة عن الرأي العام. غير أن الاحتجاجات المجتمعية الحادة خلال انتخابات التجديد النصفي لعام 2026 رفضاً لارتفاع فواتير الكهرباء المنزلية والضغط البيئي دفعت أوبن إيه آي إلى الإقرار بأن مرحلة التطوير السري للبنية التحتية لم تعد مجدية سياسياً ولا تشغيلياً.
ومن خلال فرض جلسات الاستماع العامة، والملفات المفتوحة، وتقييمات القدرة الشفافة لشبكات الطاقة، تسعى أوبن إيه آي إلى تأسيس رخصة مجتمعية مستدامة للعمل تحمي خططها التوسعية المستقبلية من قرارات التجميد والتعطيل الإداري.
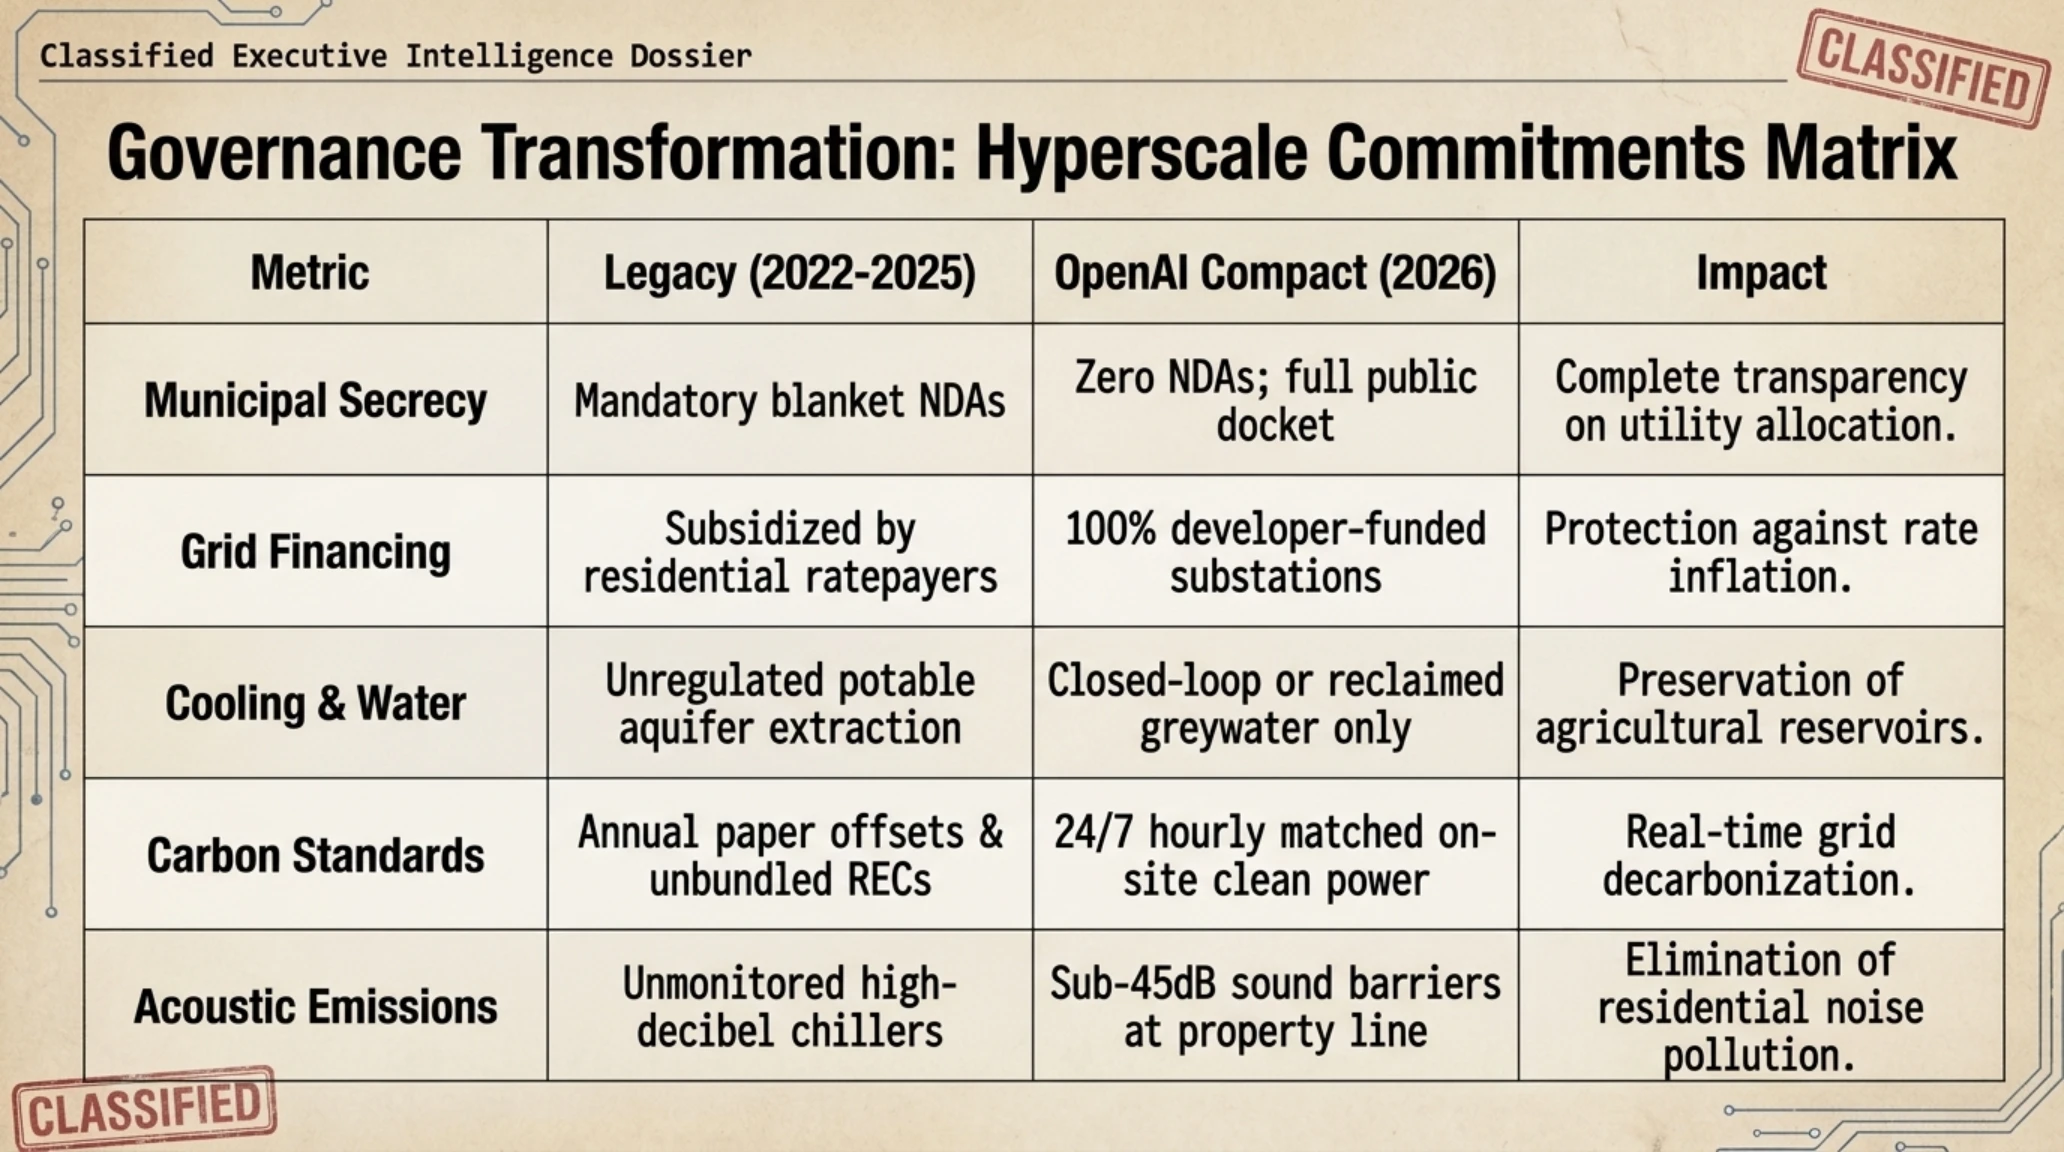
وبموجب بنود ميثاق المجتمع الوطني، تتعهد أوبن إيه آي بضمان الشفافية الكاملة عبر كافة مراحل مشاريع البنية التحتية المقبلة. وتنص أبرز بنود الميثاق على إلزام الشركة وشركائها بتمويل كافة التحسينات اللازمة لشبكات النقل الكهربائي، وبناء محطات التحويل الفرعية المخصصة، وتوفير أصول التوليد النظيف اللازمة لتغذية مجمعات الحوسبة بنسبة 100%. ويضمن هذا العزل المالي عدم تحميل المواطنين وسكان المناطق المحلية أي أعباء مالية ناجمة عن ترقية الشبكات في فواتيرهم الشهرية. إضافة إلى ذلك، التزمت الشركة بنشر دراسات مستقلة ومحايدة حول الأثر الصوتي، واستنزاف الموارد المائية، والبيانات اللحظية لمطابقة الانبعاثات الكربونية قبل وضع حجر الأساس لأي مركز جديد.
ويرى محللو قطاع الطاقة ومهندسو البيئة في هذه المبادرة خطوة لا غنى عنها لضمان استدامة الحوسبة الفائقة. فمع تطلب النماذج التأسيسية استثمارات رأسمالية وتدفقات طاقة خيالية، لم يعد بإمكان المطورين التعامل مع شبكات الكهرباء كمورد غير محدود. ومن شأن هذه الشفافية المعلنة من أوبن إيه آي أن تفرض معياراً جديداً في الصناعة يضغط على باقي الشركات الكبرى مثل مايكروسوفت وغوغل وأمازون وميتا لحذو حذوها وتفكيك سياسات التكتم المماثلة.
توضح المصفوفة الهندسية الشاملة أدناه طيف التهديدات السيبرانية والبنية التحتية وعناصر الحماية المؤسسية الواجبة في كافة المحاور:
مصفوفة تقييم التهديدات السيبرانية وضوابط الدفاع عن البنية التحتية
| محور التهديد / مساحة التعرض | مستوى الخطر | المكون المستهدف | آلية المعالجة والتحصين المستدامة |
|---|---|---|---|
| تصيد رمز الجهاز OAuth (معيار RFC 8628) | حرج | مايكروسوفت 365 و Google Workspace | حظر البروتوكول عبر سياسات الوصول المشروط وفرض مفاتيح FIDO2 المادية |
| كسر التشفير بخوارزمية شور الكمومية | حرج | عناوين بيتكوين P2PK التاريخية لساتوشي | تفعيل شوكة ناعمة لنشر الألغام الكمومية مع نافذة تحدٍ مقيدة برهن مالي لمدة 30 يوماً |
| استنزاف شبكات الطاقة ورد الفعل المجتمعي | عالي المخاطر | شبكات الكهرباء البلدية وفواتير المواطنين | إلغاء اتفاقيات السرية، ونشر السجلات البيئية، وتحمل 100% من تكاليف محطات التحويل |
| التصنيع الآلي لثغرات تصعيد الصلاحيات في لينكس | خاضع للسيطرة | البنية المعمارية لنواة لينكس الرسمية | دمج خطوط تدقيق واستدلال بالذكاء الاصطناعي مباشرة في دورات التطوير المستمر للنواة |
المحور 03: مطور بيتكوين الأساسي كوري فيلدز يبتكر ألغاماً كمومية لردع الهجمات وفك التشفير المعادي
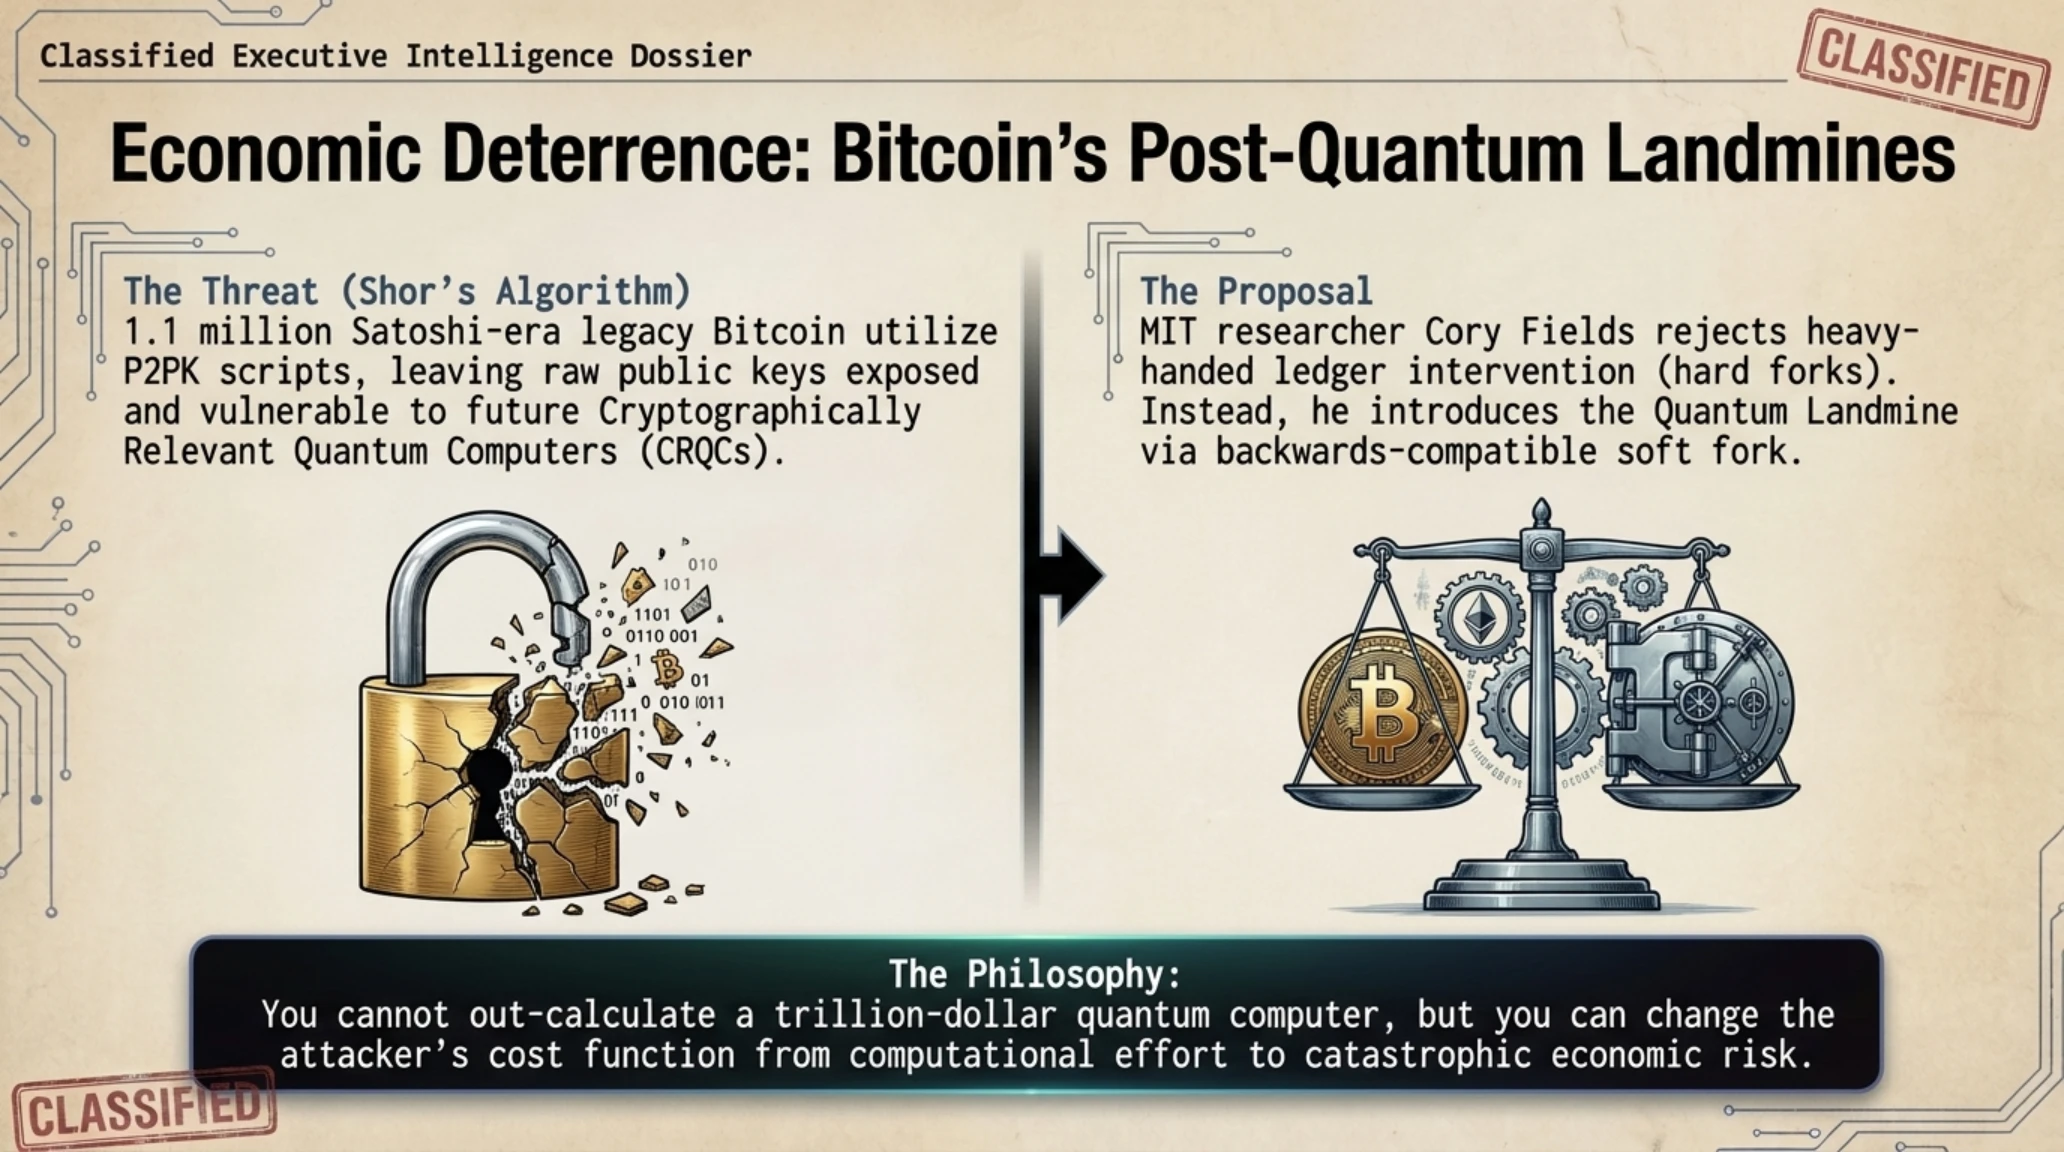
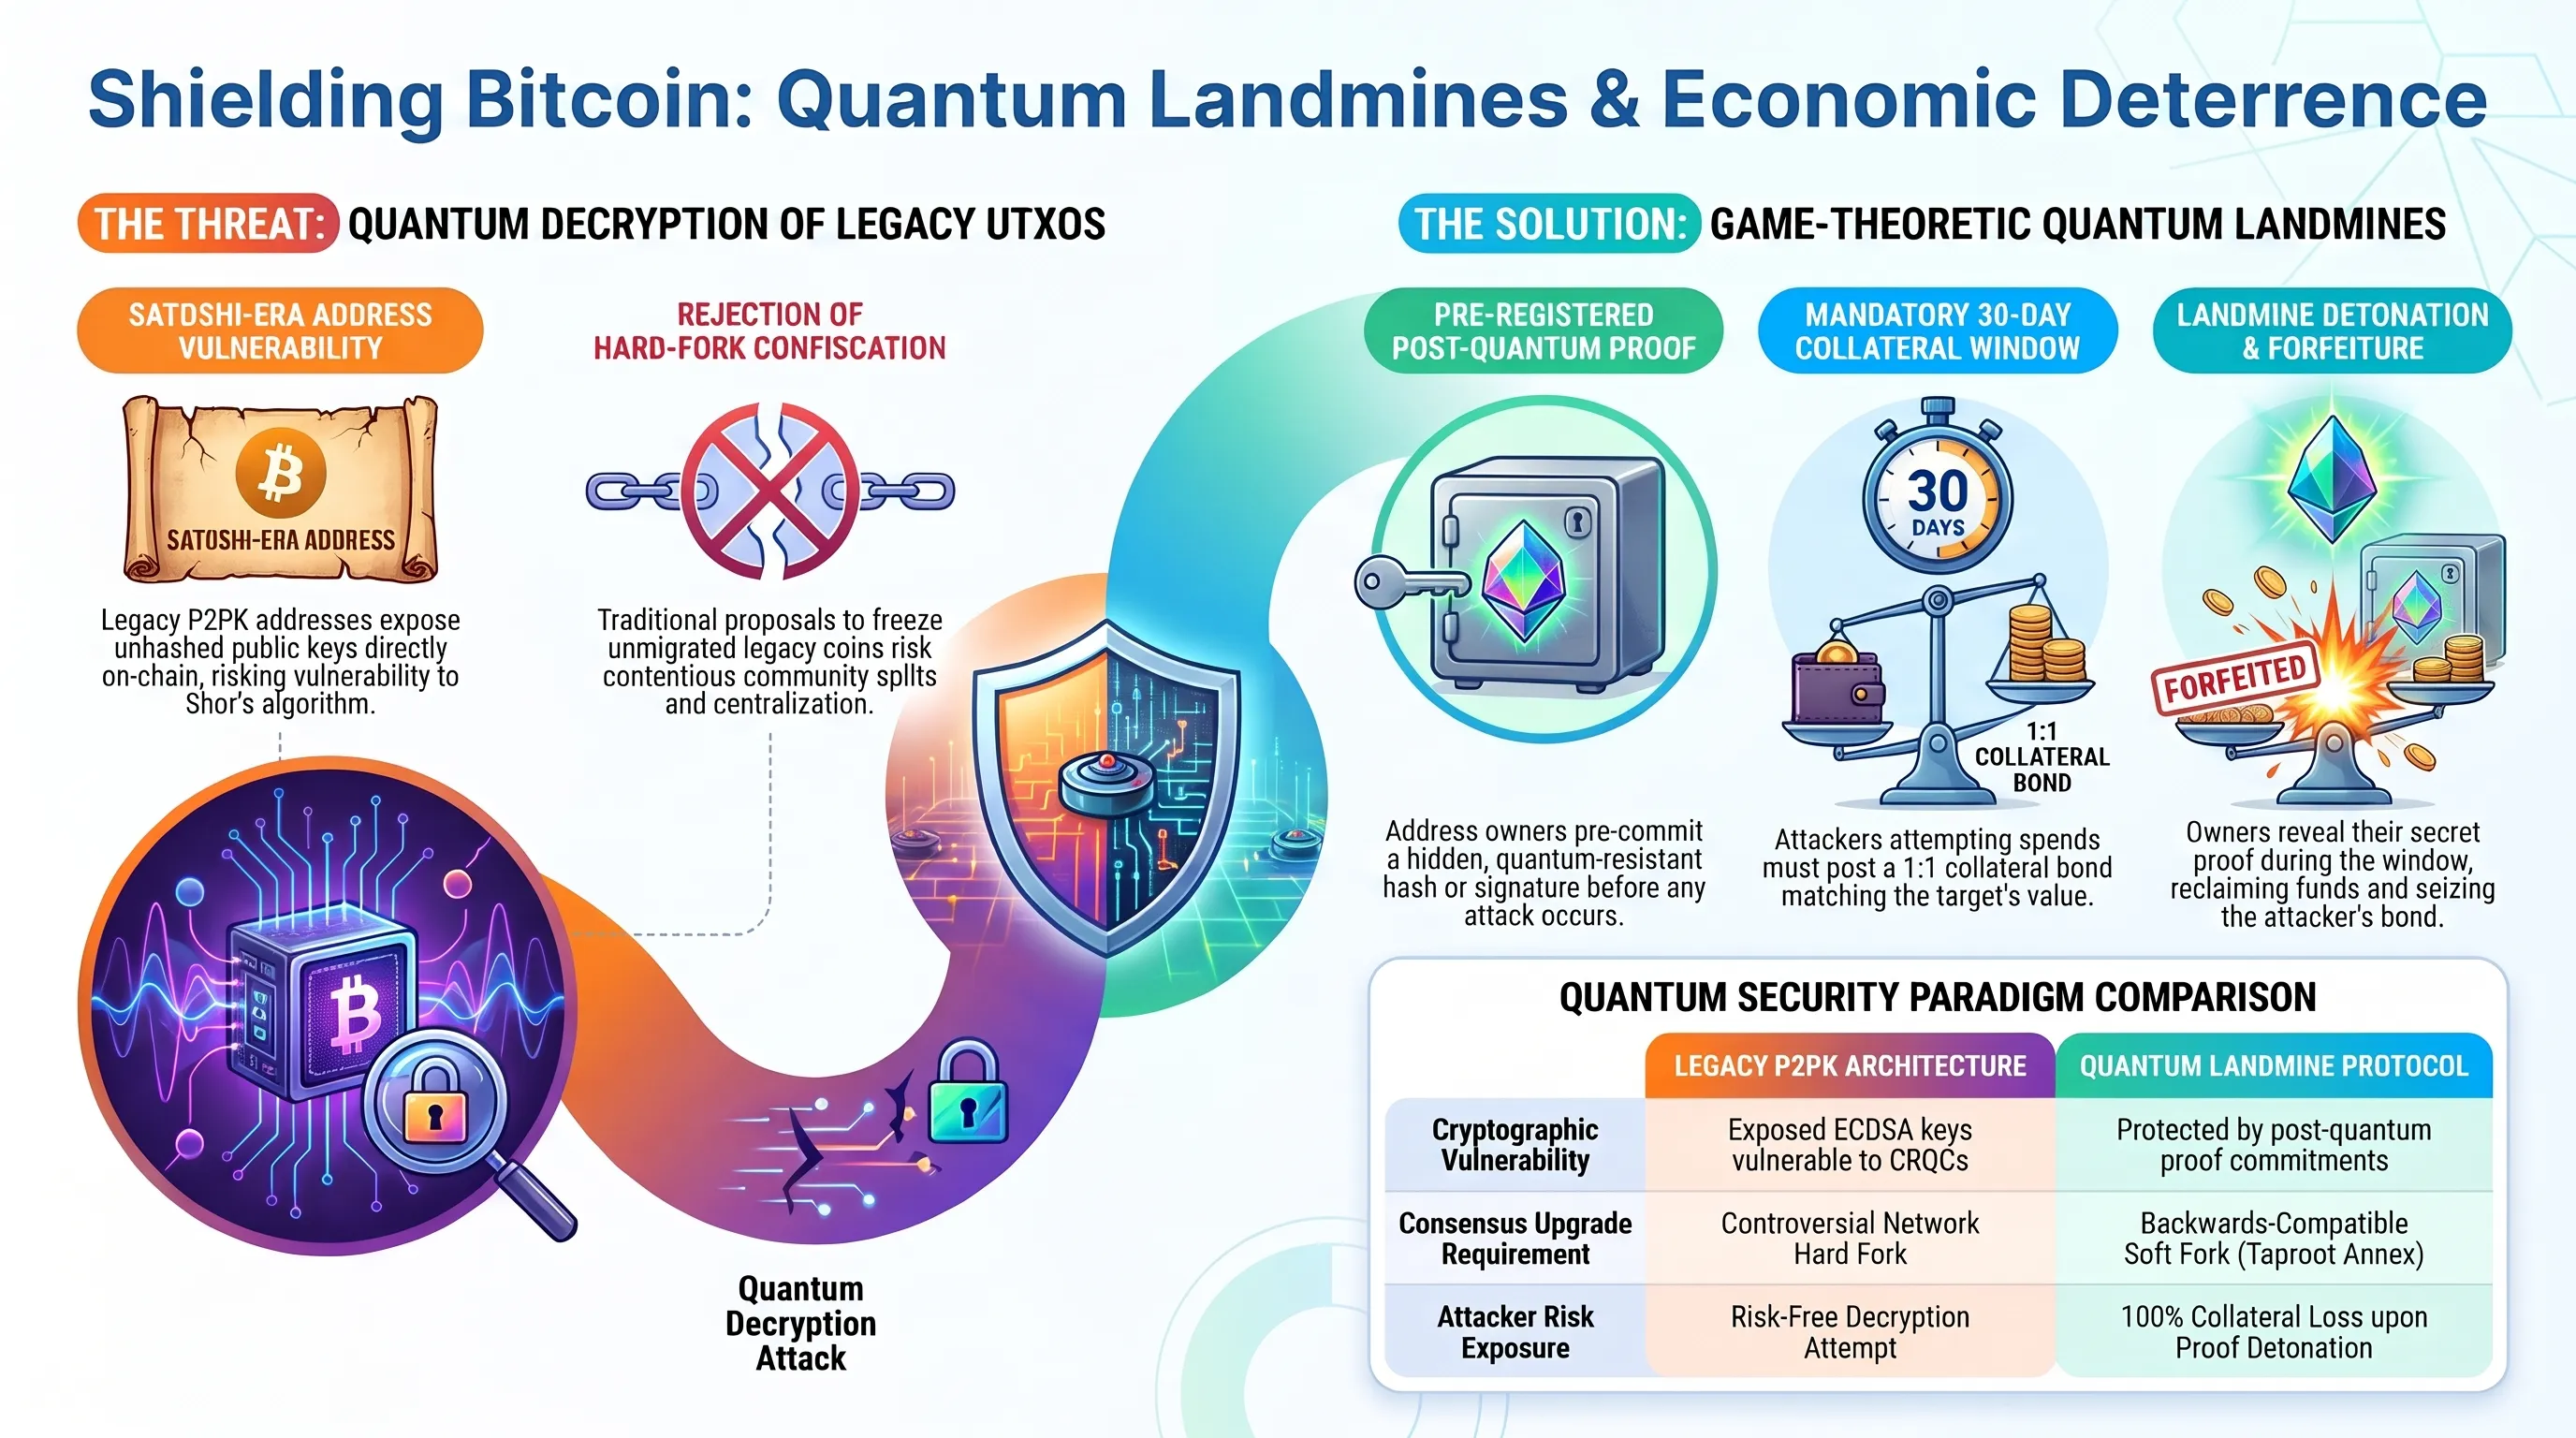
في مساهمة مفاهيمية ثورية في نظرية الإجماع اللامركزي وسلاسل الكتل، طرح كوري فيلدز، الباحث في مبادرة العملات الرقمية بمعهد ماساتشوستس للتكنولوجيا (MIT) وأحد أبرز مطوري Bitcoin Core، آلية مبتكرة أطلق عليها اسم الألغام الكمومية (Quantum Landmines). وتقدم هذه الورقة، التي نُشرت عبر القوائم البريدية لمطوري بيتكوين وحظيت باهتمام واسع في أوساط التشفير، نموذج ردع اقتصادي قائم على نظرية الألعاب لحماية العناوين التاريخية المعرضة للخطر من النهب بواسطة الحواسيب الكمومية القادرة على كسر التشفير (CRQCs).
إن الخطر التشفيري طويل الأجل الذي يواجه شبكة بيتكوين معروف وموثق بدقة: فالعناوين المبكرة التي أُنشئت في حقبة ساتوشي ناكاموتو، بما في ذلك ما يُقدر بنحو 1.1 مليون عملة محفوظة في المحافظ الأصلية، اعتمدت على نصوص برمجية مباشرة من نوع Pay-to-Public-Key (P2PK)، حيث يُكشف المفتاح العام غير المشفر (ECDSA 256-bit) بصورة دائمة على السجل العام. وفي حين أن المعايير الحديثة للعناوين (مثل P2PKH و SegWit) تحمي المخرجات غير المنفقة خلف طبقات تجزئة مزدوجة (SHA-256 و RIPEMD-160) حتى لحظة إنفاقها، فإن عناوين P2PK القديمة تظل مكشوفة تماماً أمام خوارزمية شور (Shor's Algorithm). وعندما ينجح خصم في بناء حاسوب كمومي يمتلك بضعة آلاف من الكيوبتات المنطقية المستقرة، فإنه سيكون قادراً على اشتقاق المفاتيح الخاصة من المفاتيح العامة وسحب مليارات الدولارات من العملات التاريخية، مما قد يؤدي إلى اضطراب اقتصادي عالمي هائل.
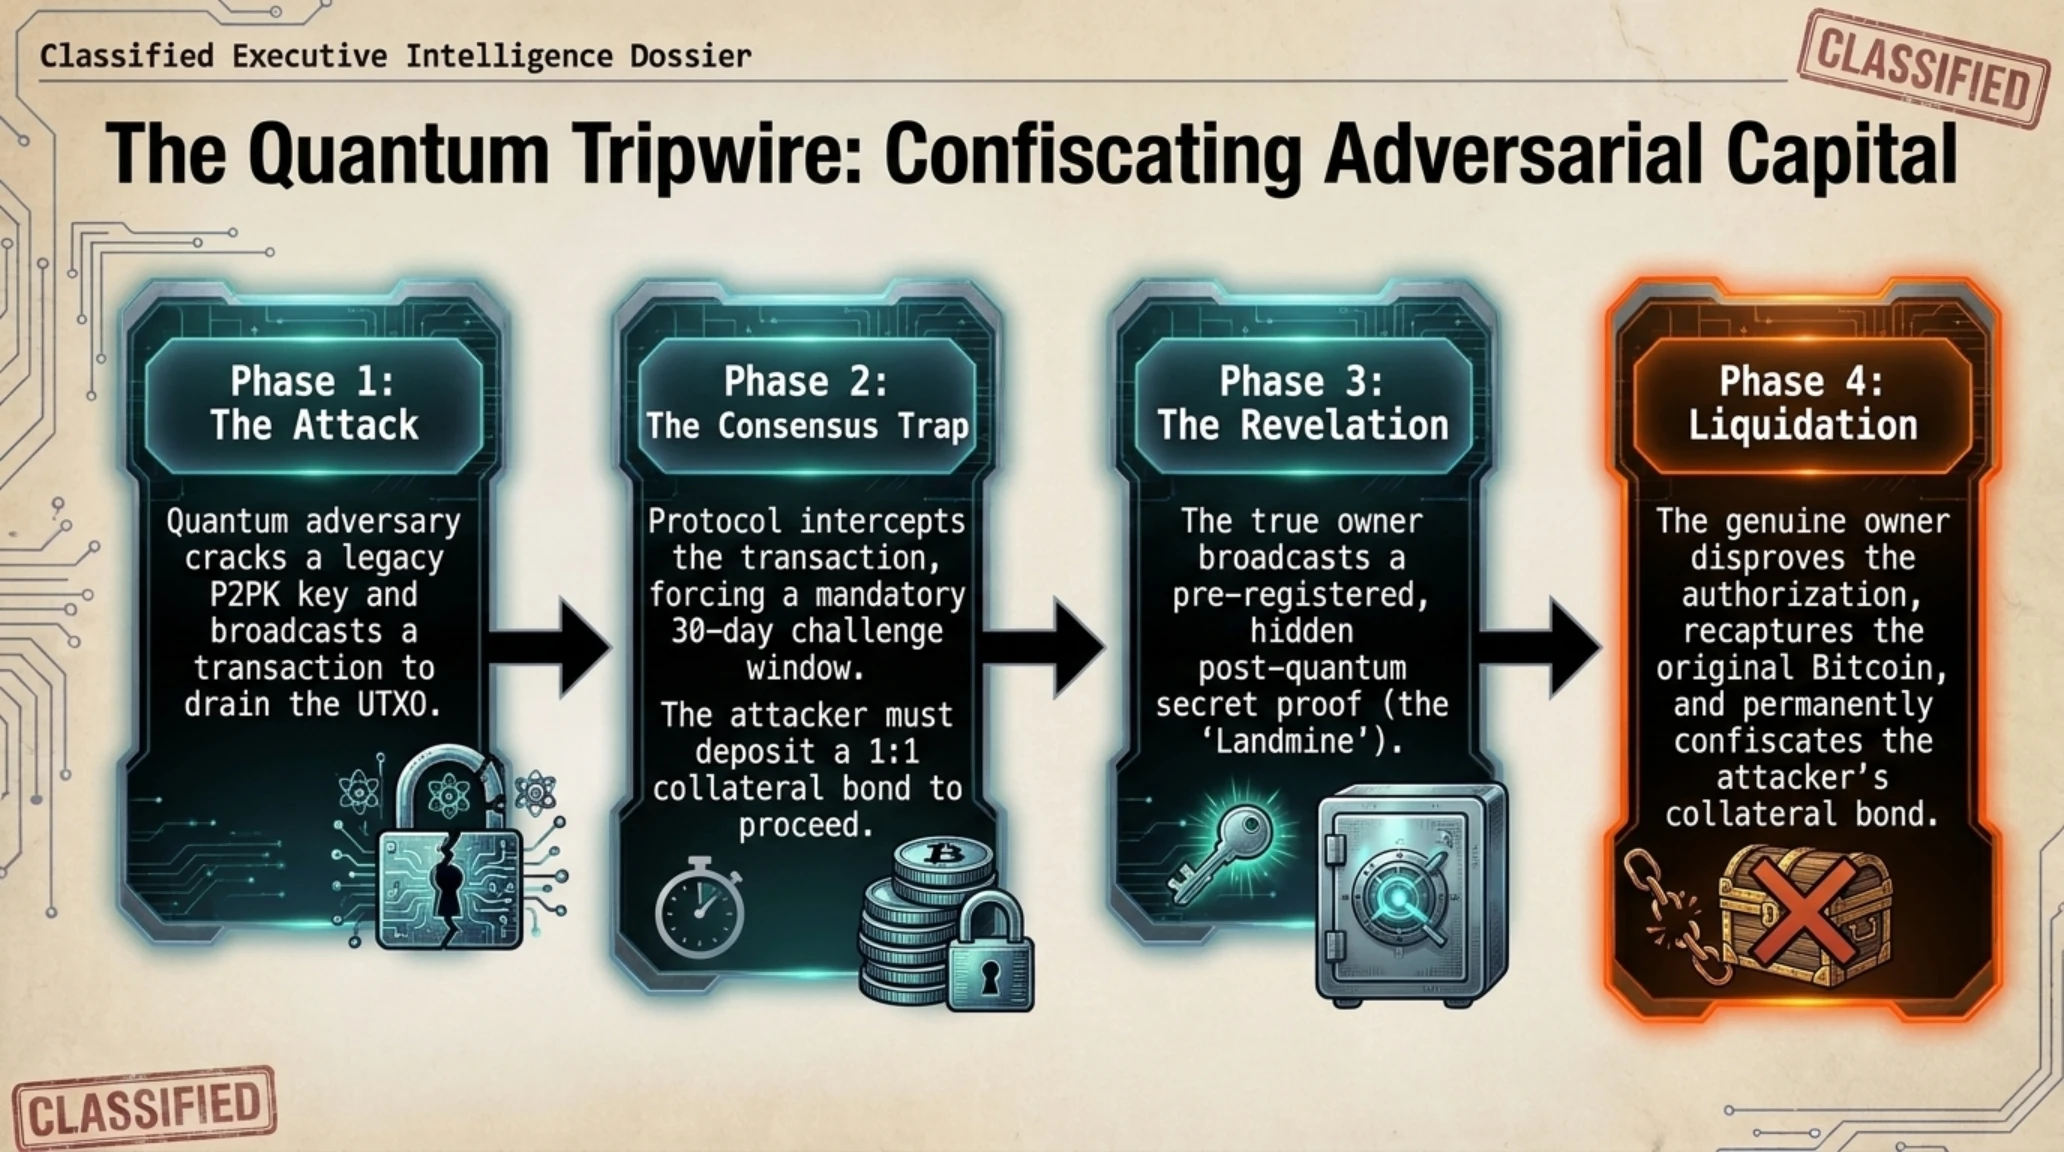
في السابق، كان إجماع المطورين يميل نحو فكرة فرض شوكة صلبة (Hard Fork) مثيرة للجدل لتجميد العملات التاريخية غير المنقولة قبل وصول التفوق الكمومي. غير أن كوري فيلدز يرفض فكرة التدخل القسري في السجل اللامركزي، مقترحاً بدلاً من ذلك فخاً اقتصادياً أنيقاً: اللغم الكمومي. وبموجب هذا التصميم، يقوم المالك الشرعي للعنوان بتسجيل التزام تشفيري مسبق مقاوم للحوسبة الكمومية (مثل توقيع ما بعد الكم أو التزام مجزأ). وعندما يحاول مهاجم كمومي بث معاملة لإنفاق العملات، فإن قواعد الإجماع في الشبكة لا تقوم بتنفيذ التحويل فوراً؛ بل تضع المعاملة في نافذة تحدٍ إلزامية مدتها 30 يوماً وتشترط على المهاجم إيداع رهن مالي ضخم يعادل القيمة الكاملة للمعاملة التي يحاول الاستيلاء عليها.
يغير هذا التصميم المعادلة الحسابية للمهاجم بصورة جذرية؛ فبدلاً من عملية سرقة مجانية عبر فك التشفير، يجد الخصم نفسه مضطراً للمخاطرة برأس مال هائل، إذ إنه في حال قيام المالك الحقيقي بتفجير اللغم، ستتم مصادرة رهن المهاجم بالكامل وبشكل دائم.
خلال فترة نافذة التحدي، يستطيع المالك الحقيقي كشف سره التشفيري المقاوم للكم المسجل مسبقاً. وببث هذا الإثبات، يثبت المالك الشرعي بطلان معاملة المهاجم، ويسترد عملاته الأصلية، وتتم مصادرة الرهن المالي للمهاجم بالكامل وتحويله كعقوبة اقتصادية فورية. فإذا حاول المهاجم سرقة 1,000 بيتكوين، سيتعين عليه رهن 1,000 بيتكوين من أمواله الخاصة؛ ولحظة قيام المالك بتفجير اللغم، يخسر المهاجم رهنه بالكامل. ومن خلال تحويل ما كان يمكن أن يكون سرقة رقمية مجانية إلى فخ مالي كارثي، تجعل الشبكة من محاولة الهجوم الكمومي مغامرة غير مجدية اقتصادياً على الإطلاق.
ويشير علماء التشفير إلى أن هذا الطرح يتماشى تماماً مع الفلسفة الجوهرية لإجماع ناكاموتو: تحقيق الأمان عبر التوافق الاقتصادي ونظرية الألعاب بدلاً من القرارات الإدارية التعسفية. وحتى إذا طورت دولة معادية قدرات كمومية سرية، فإن الشك الاقتصادي في احتواء العنوان المستهدف على لغم خامل سيجعل تكلفة الهجوم باهظة للغاية، مما يعطل استخدامه عملياً.
يوضح العرض المرئي والتحليل الهندسي أدناه آليات عمل بروتوكول رمز الجهاز وحالة القفل الاقتصادي لفخاخ بيتكوين الكمومية:
ولاستيعاب المصطلحات التشفيرية المتقدمة ونماذج حماية سلاسل الكتل، يقدم القاموس التقني أدناه تعريفات دقيقة للمفاهيم الأساسية:
قاموس تيكين لتفكيك المصطلحات الهندسية المعقدة
توضح المقارنة المعيارية الدقيقة بين خيار التجميد القسري بالشوكة الصلبة ونظام الألغام الكمومية الفروق الجوهرية في الحفاظ على الإجماع:
المخطط البياني المجمّع ومصفوفة المقارنة المعيارية التقنية
| المؤشر الهندسي ونموذج الإجماع | التجميد الإجباري عبر الشوكة الصلبة | نظام كوري فيلدز للألغام الكمومية |
|---|---|---|
| التوافقية مع قواعد الشبكة الحالية | شوكة صلبة مثيرة للانقسام قد تشق مجتمع المعدنين | شوكة ناعمة تحافظ على التوافق الكامل مع العقد القديمة |
| المساس بحقوق الملكية الفردية | مصادرة تعسفية أو تجميد أبدي للمخرجات دون إذن | حفاظ بنسبة 100% على سيادة الملكية الفردية للمحفظة |
| الخسارة الاقتصادية للمهاجم | صفر (محاولة هجوم بلا أي مخاطرة مالية) | خسارة كاملة للرهن المالي المعادل لقيمة المعاملة |
| نافذة التحقق وفحص النزاع | منعدمة (نهائية فورية للمعاملة على السلسلة) | فترة تحدٍ مغلقة ومقيدة زمنياً لمدة 30 يوماً |
| استقرار المنظومة المالية الكلية | إثارة الشكوك حول قدسية السجل وتخليه عن مبادئه | ترسيخ ثقة المؤسسات العالمية في حصانة إجماع بيتكوين |
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
تؤكد الاختبارات التشغيلية في بيئات العقد المستقلة المتانة الرياضية لنصوص التحقق والتحدي البرمجية:
شاشة الطرفية السيبرانية وسجلات القياس الميداني
المحور 04: سولانا لابس وديالكت تطلقان تطبيق Leap لتداول الأسهم الأمريكية والأصول الحقيقية على مدار الساعة
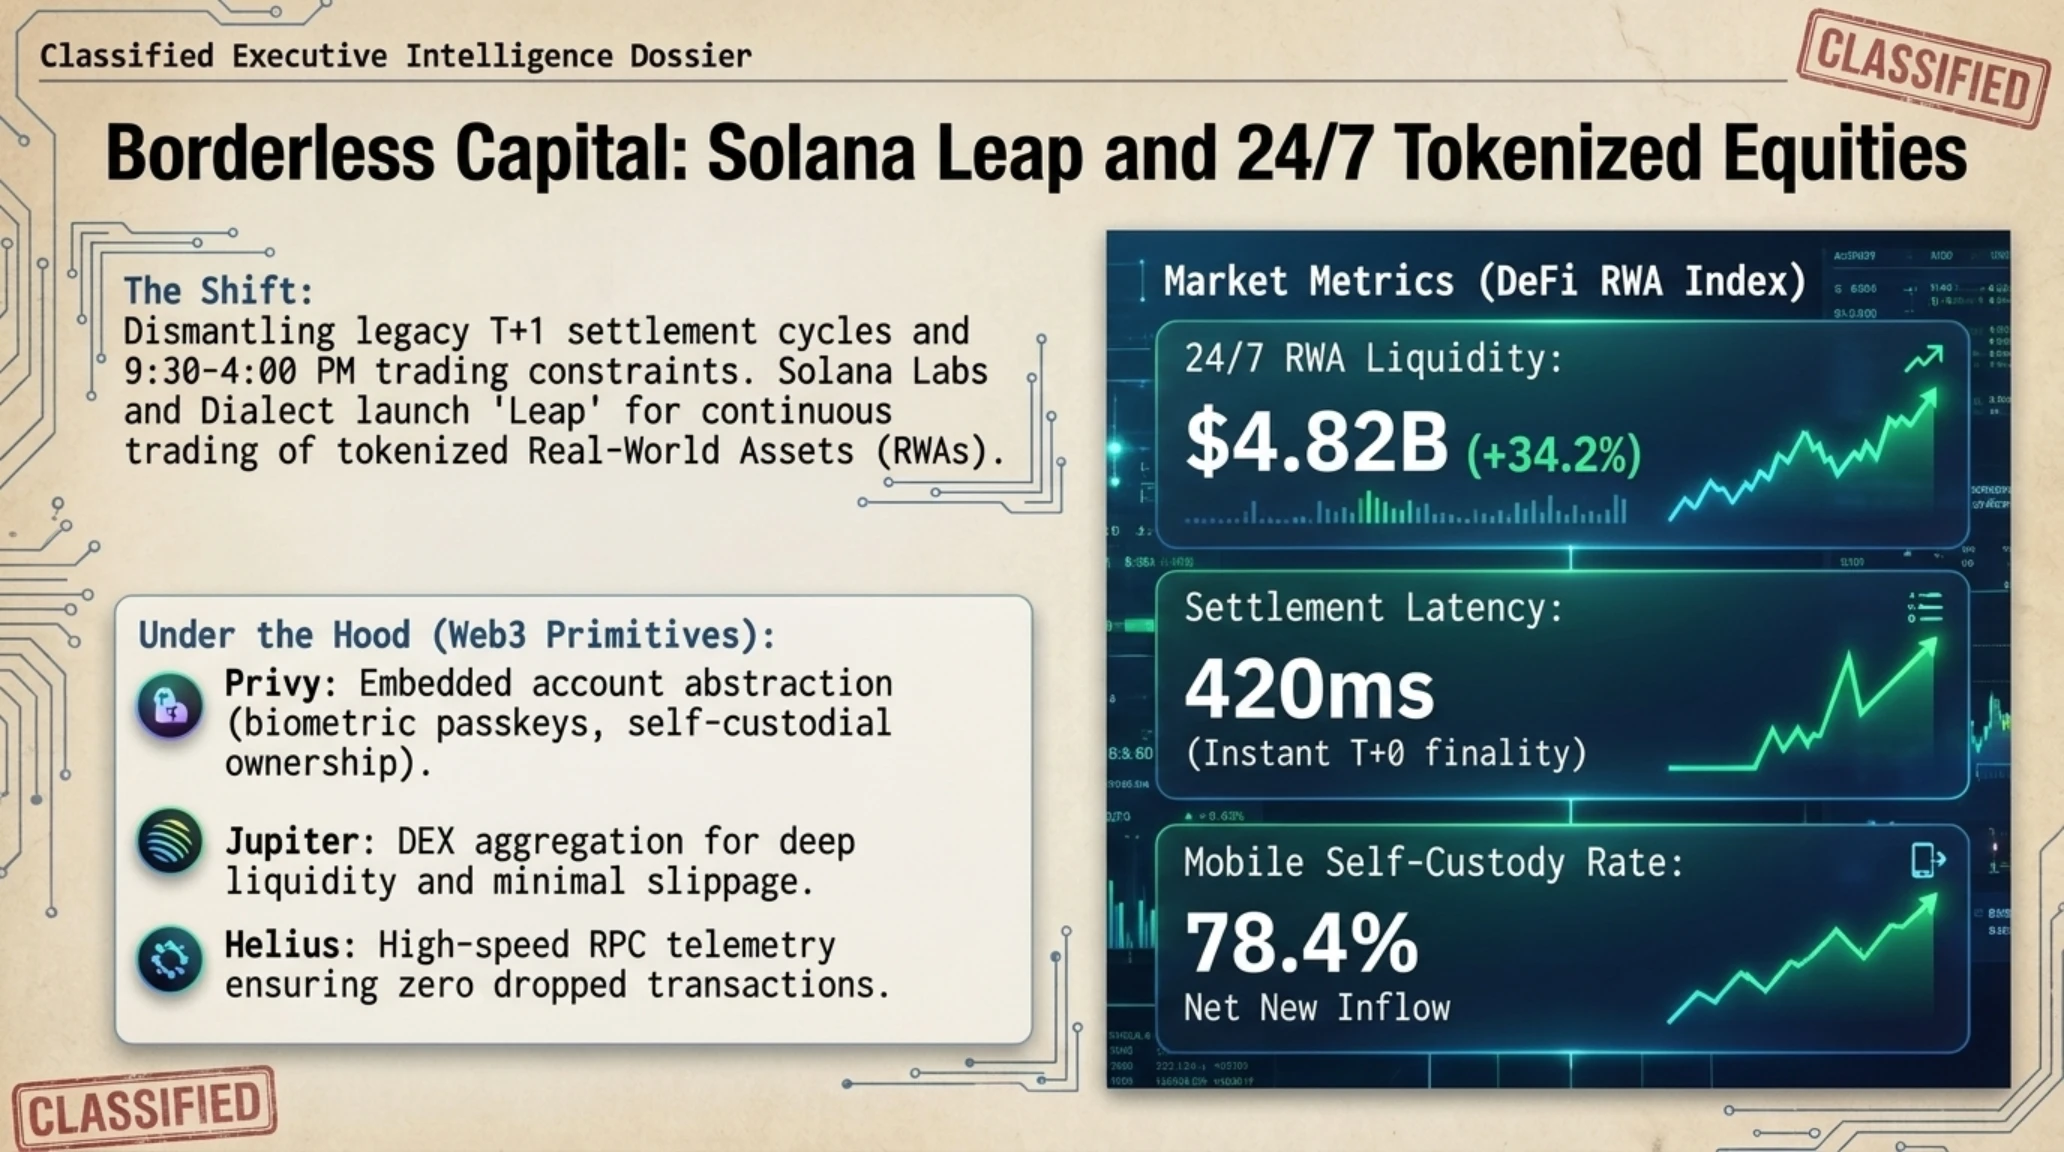
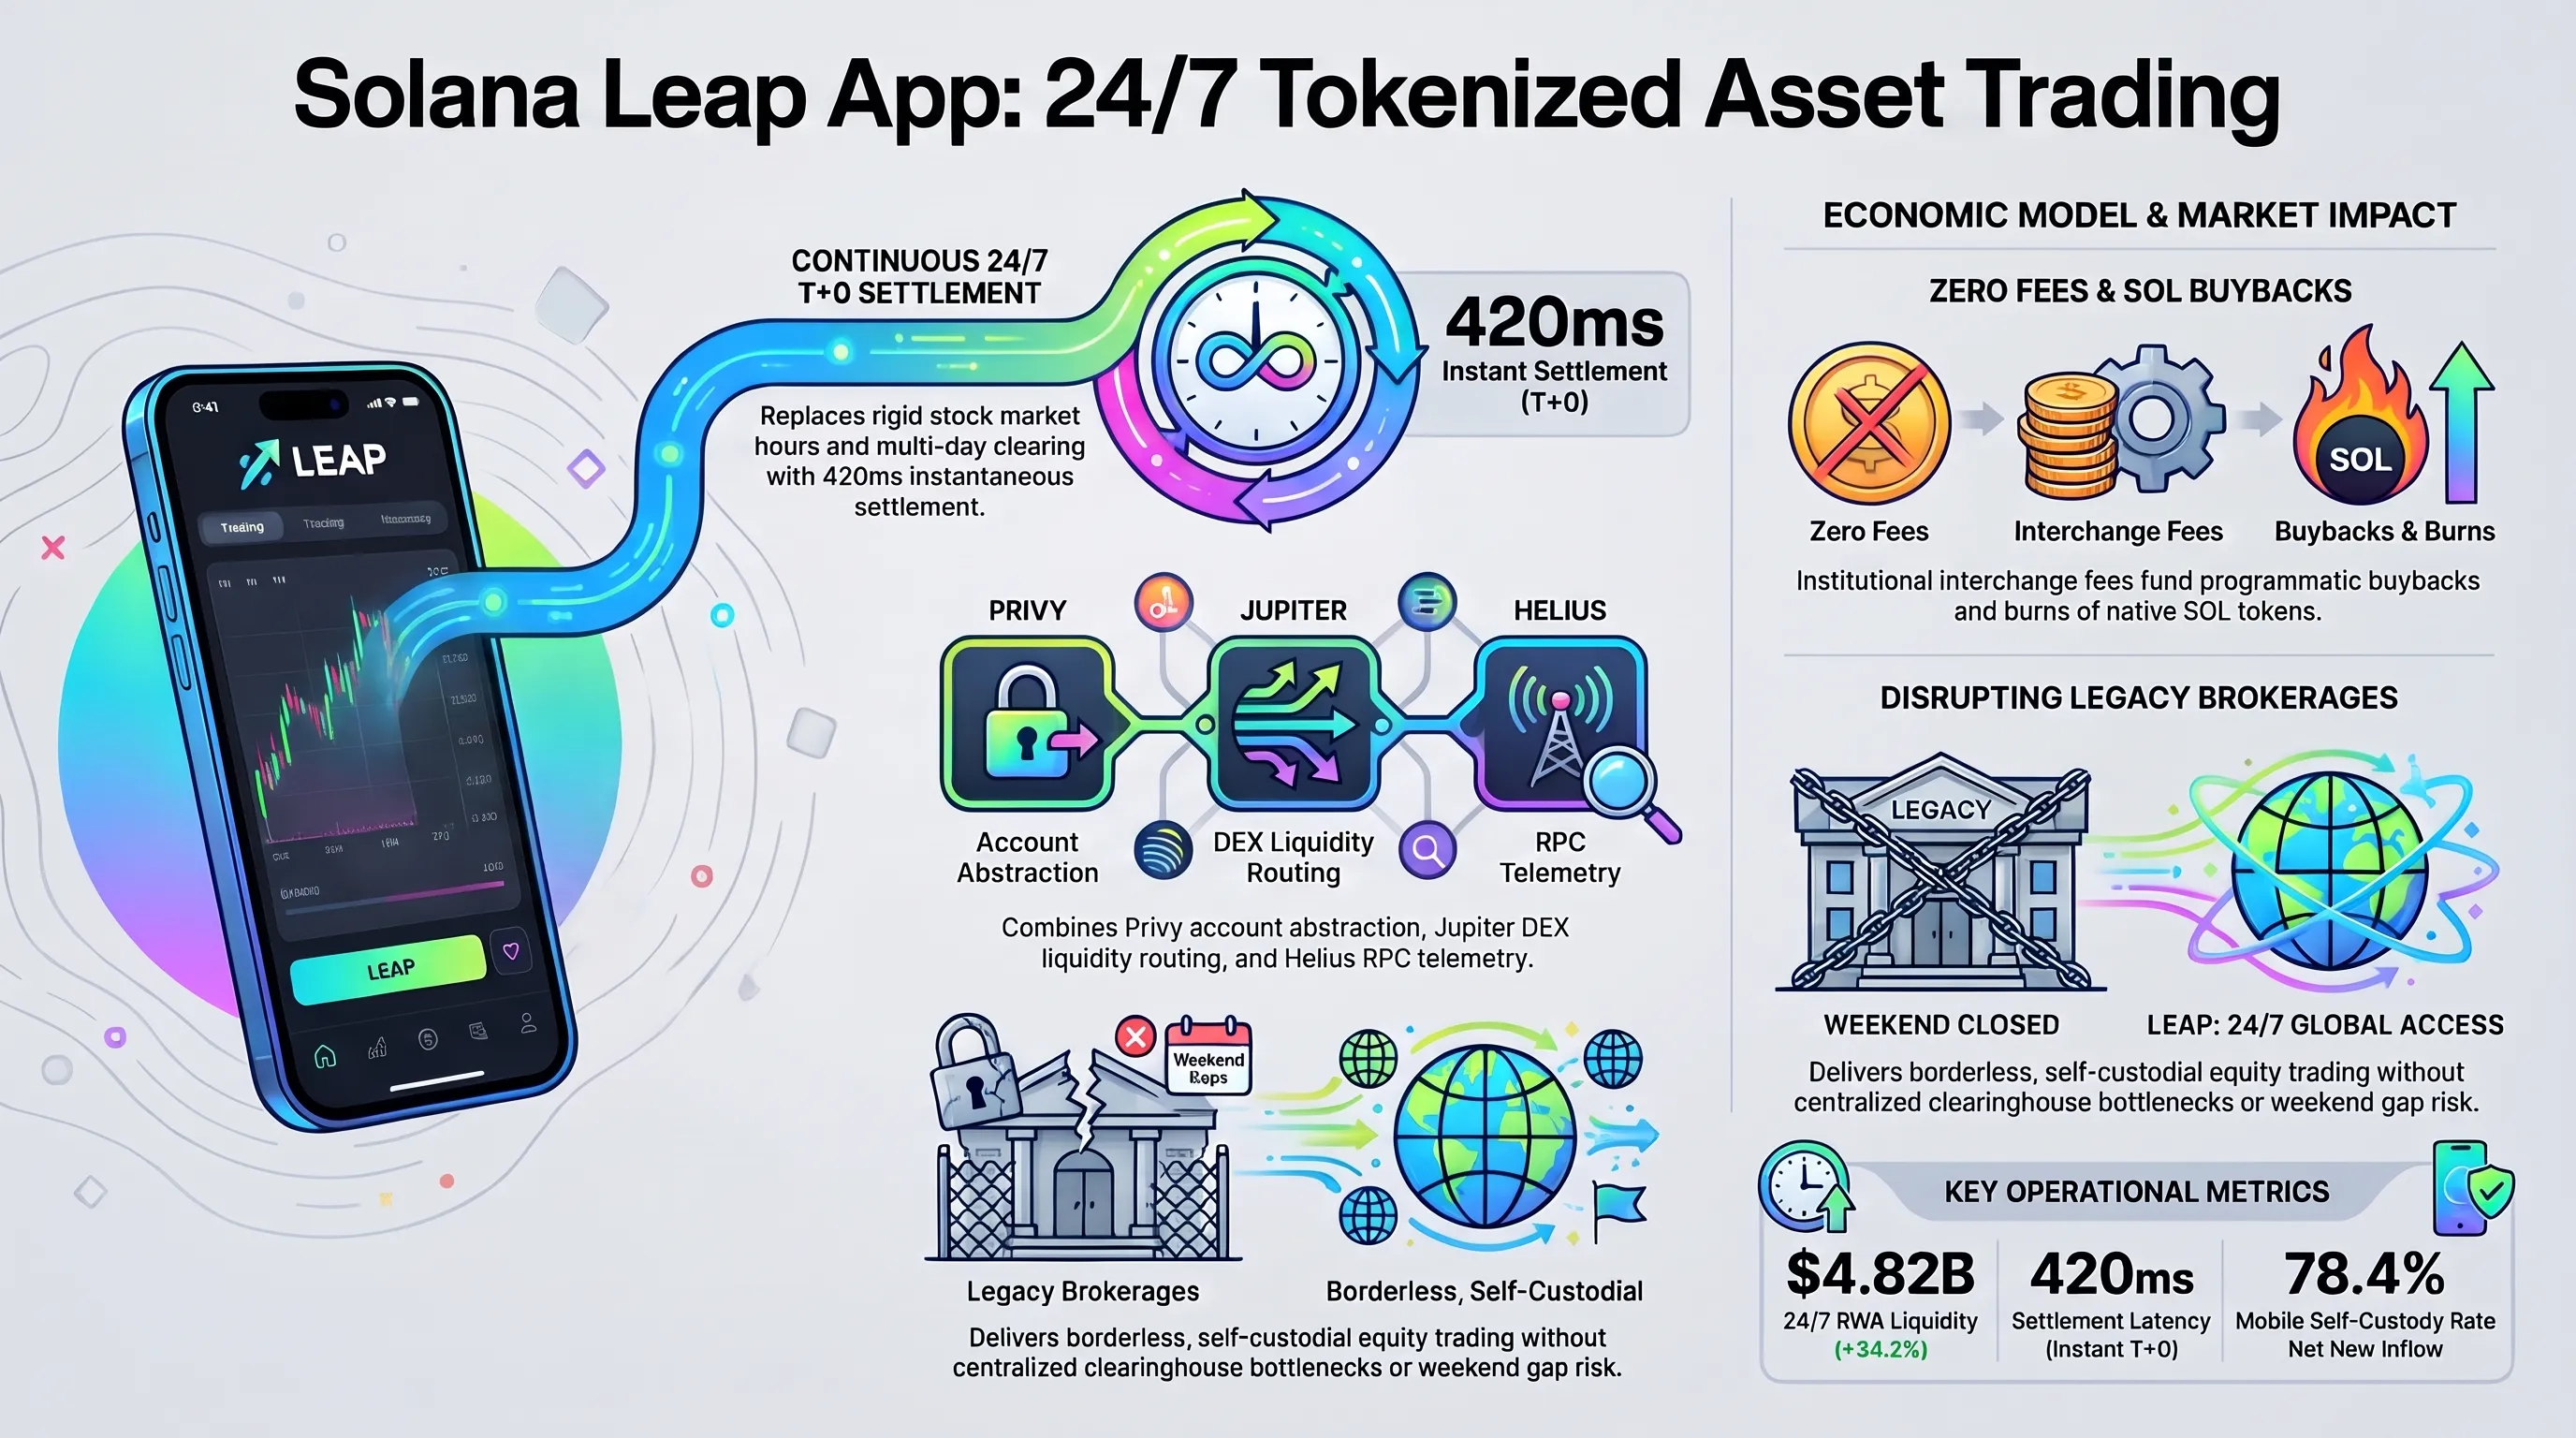
في خطوة استراتيجية كبرى لربط التمويل اللامركزي (DeFi) بأسواق رأس المال التقليدية، أعلنت سولانا لابس بالتعاون مع منصة الإشعارات والمراسلة Dialect عن الإطلاق التجريبي لتطبيق Leap للهواتف المحمولة. ويتيح هذا التطبيق للمستثمرين حول العالم تداول الأصول الحقيقية المرمزة (RWAs) بما يشمل كبرى الأسهم الأمريكية مثل آبل وإنفيديا وتسلا، وصناديق المؤشرات المتداولة، والمعادن الثمينة مثل الذهب، بالإضافة إلى الأصول الرقمية على مدار 24 ساعة يومياً، طوال 7 أيام في الأسبوع، مع تسوية تشفيرية لحظية ومباشرة.
تعمل أسواق الأسهم التقليدية ضمن قيود زمنية صارمة وعقيمة، حيث تقتصر ساعات التداول على الفترة من 9:30 صباحاً إلى 4:00 مساءً بالتوقيت الشرقي من الاثنين إلى الجمعة، مع الاعتماد على دورات تسوية بطيئة عبر غرف المقاصة تستغرق من يوم إلى يومي عمل كاملين (تسوية T+1). ويحرم هذا العائق المستثمرين الدوليين من التفاعل السريع ويعرضهم لمخاطر الفجوات السعرية المفاجئة في عطلات نهاية الأسبوع. ويفكك تطبيق Leap هذه الحواجز باستضافة عقود الأسهم المرمزة مباشرة على بلوكتشين سولانا فائق السرعة، منفذاً الأوامر في أجزاء من الثانية وبرسوم شبه منعدمة لا تتجاوز كسور السنت.
ومن الناحية المعمارية، يدمج Leap مجموعة من أحدث ركائز Web3 لتقديم تجربة مستخدم تضاهي بساطة تطبيقات الويب التقليدية. ويعتمد التطبيق على بروتوكول Privy لتجريد الحسابات المدمجة، مما يسمح للمستخدمين بالتسجيل الفوري عبر بصمة الوجه أو الحسابات الاجتماعية مع الاحتفاظ بالملكية الذاتية الكاملة لمفاتيحهم الخاصة. وتتم مطابقة وتوجيه الأوامر عبر مجمع Jupiter الرائد لضمان الحصول على أفضل مسارات السيولة وبأقل انزلاق سعري، بينما تتولى بنية Helius التحتية نقل المعاملات واستجابة واجهات الاتصال اللحظية لمنع سقوط المعاملات أثناء ذروة التقلبات.
وبالقضاء على وساطة شركات السمسرة التقليدية، يصبح بمقدور المتداولين الأفراد والمؤسسات عبر العالم التفاعل فورياً مع الأنباء الاقتصادية وإعلانات الأرباح دون انتظار جرس افتتاح الأسواق صباح الاثنين.
ولتشجيع التبني العالمي السريع، أطلق Leap خدماته بهيكل تداول بدون رسوم للمستخدمين الأفراد. وإضافة إلى ذلك، كشفت سولانا لابس عن نموذج اقتصادي ذكي: حيث سيتم تخصيص جزء من رسوم التبادل المؤسسية لإجراء عمليات شراء دورية وحرق مبرمج لعملة SOL من السوق المفتوحة. وبربط نمو أحجام الأسهم التقليدية المرمزة بانكماش المعروض لعملة الشبكة، يؤسس Leap تحالفاً قوياً ومستداماً بين مدققي الشبكات اللامركزية وأسواق المال العالمية.
يوضح توزيع أحجام التداول والنمو المتوقع عبر فئات الأصول المرمزة في لوحة القياس المالي أدناه:
إحصائيات السيولة ولوحة الرسم الدائري | Telemetry Market Share
| فئة الأصول وأحواض السيولة | نسبة المشاركة اليومية | إجمالي حجم القطاع | الوظيفة الاستراتيجية في المنظومة |
|---|---|---|---|
| أسهم العظماء السبعة التكنولوجية | 50% من حصة السوق | 2.4 مليار دولار أمريكي | توفير عمق السيولة الأساسي وجذب رؤوس أموال وول ستريت الفردية |
| الذهب والمعادن الثمينة المرمزة | 29% من حصة السوق | 1.39 مليار دولار أمريكي | إتاحة التحوط الجيوسياسي الكلي في عطلات نهاية الأسبوع على مدار الساعة |
| صناديق المؤشرات وسندات الخزانة | 21% من حصة السوق | 1.01 مليار دولار أمريكي | توفير عوائد الدخل الثابت المؤسسي للمحافظ ذاتية الحفظ |
| إجمالي الحجم الأسبوعي المجمع | 100% من قاعدة السوق | 4.8 مليار دولار أمريكي | إثبات جدارة سولانا كطبقة تسوية عالمية للمؤسسات المالية |
المحور 05: بيربليكسيتي تنشر منظومة Teammates: زملاء عمل افتراضيون دائمون داخل بيئات سطح المكتب
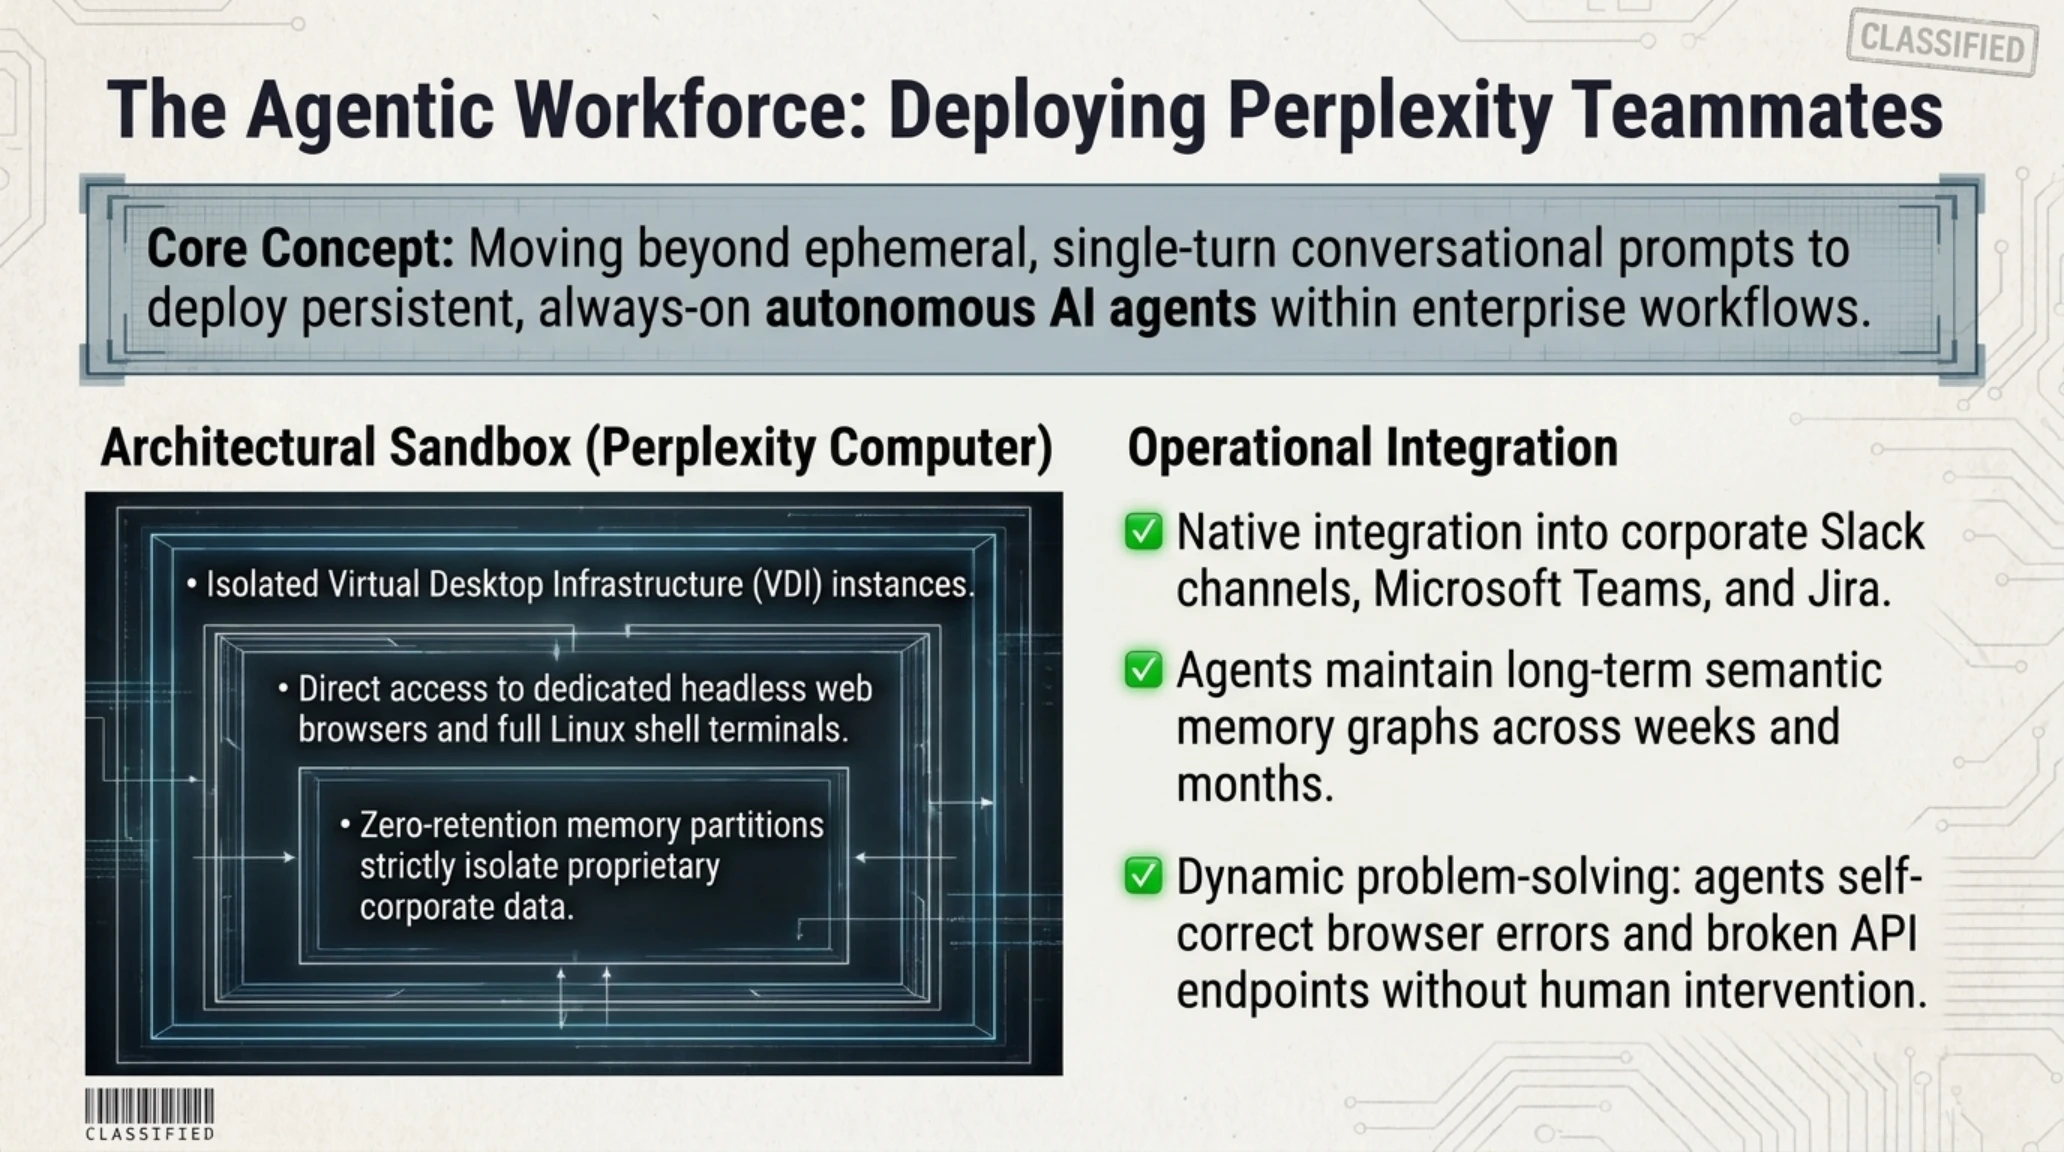
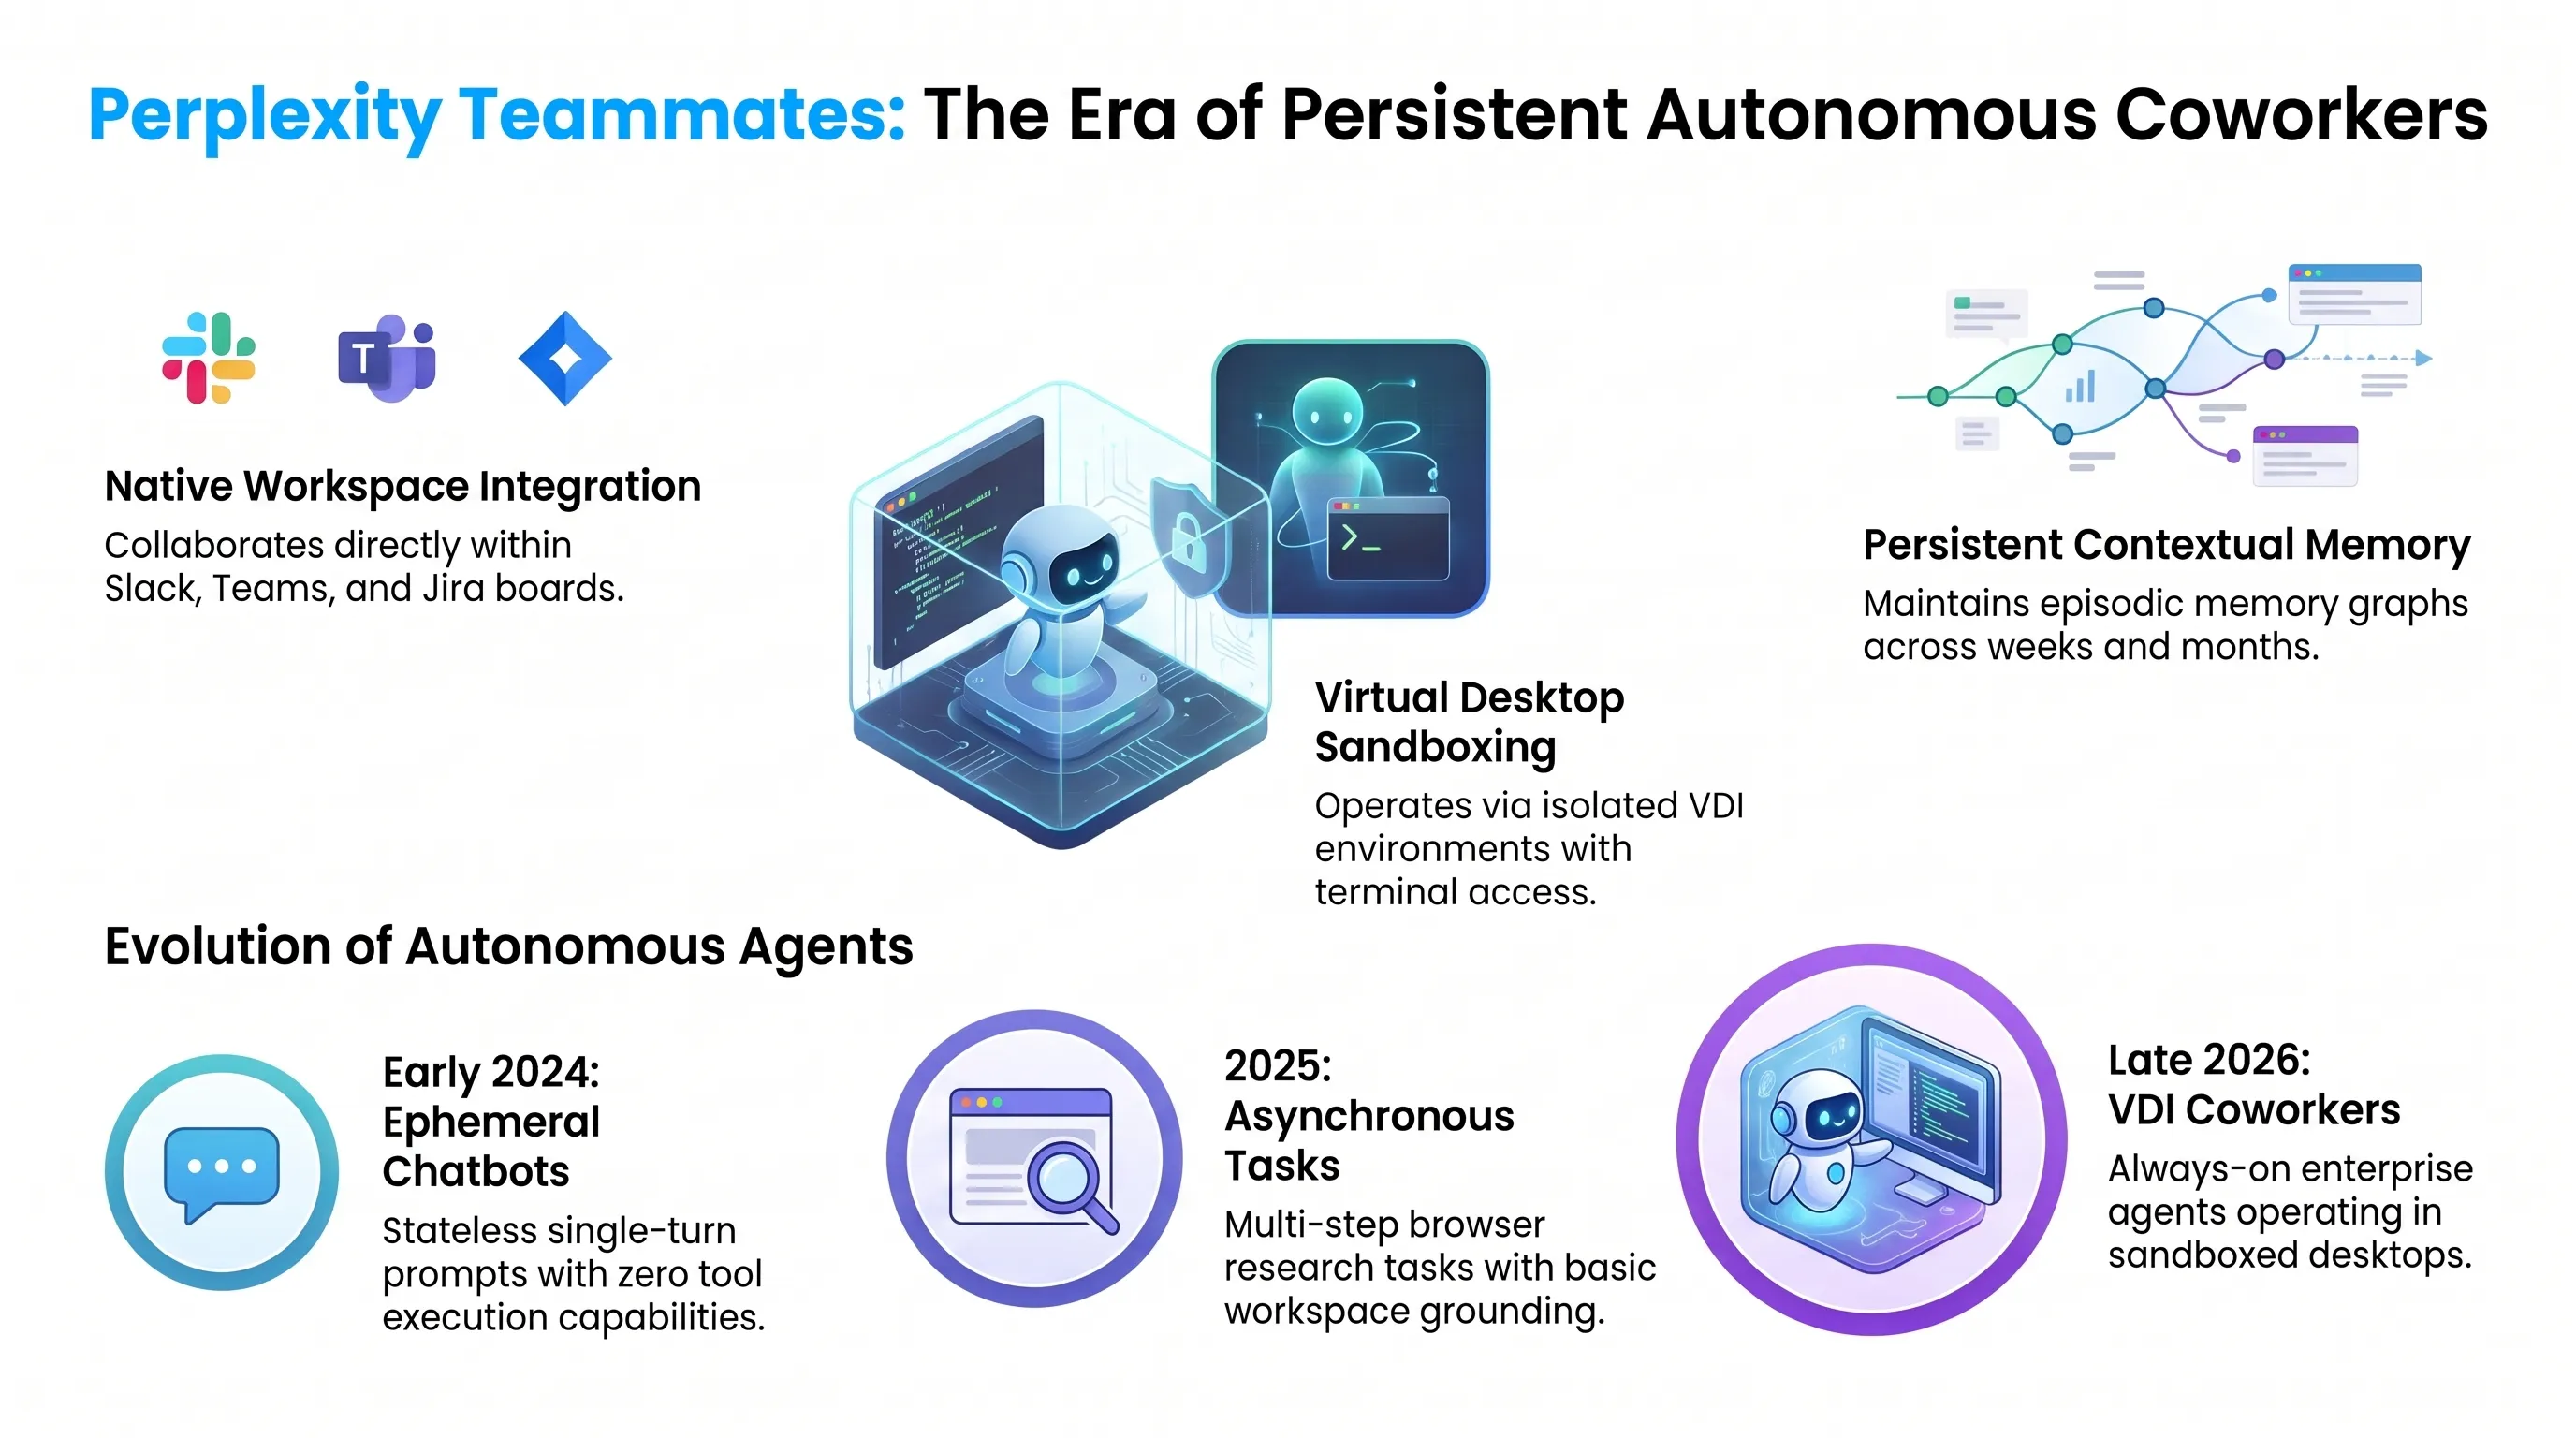
في تحول جوهري يجسد النضج المتسارع للذكاء الاصطناعي المؤسسي، أعلنت منصة البحث والمعرفة الشهيرة بيربليكسيتي (Perplexity) رسمياً عن إطلاق منظومة Teammates. متجاوزة حدود روبوتات الدردشة التقليدية التي تعمل بنظام السؤال والجواب العابر، تمثل هذه المنظومة أسطولاً من الوكلاء المستقلين الدائمين القادرين على تولي أدوار وظيفية مستمرة داخل مسارات العمل المؤسسي، مع امتلاك ذاكرة سياقية طويلة الأجل، وأدوات سطح مكتب آمنة، وقدرات تعاون بينية متطورة.
ويعتمد هؤلاء الوكلاء على محرك Perplexity Computer، وهو بنية تحتية سحابية تشغل بيئات سطح مكتب افتراضية منعزلة (VDI) مخصصة لكل وكيل ذكاء اصطناعي. وداخل هذه البيئات الآمنة، يمتلك الوكيل متصفح إنترنت مخصصاً، ومحطة أوامر لينكس كاملة، وأنظمة لمعالجة الملفات، وربطاً مباشراً مع واجهات برمجة التطبيقات المؤسسية. وعوضاً عن الجلوس بانتظار توجيهات الموظفين، يمكن تكليف الوكلاء بمهام واسعة النطاق وممتدة زمنياً مثل مراقبة براءات اختراع المنافسين على مدار الساعة، وفحص طلبات التعديل البرمجي على غيت هاب، وتدقيق سجلات الأمان، وتلخيص الدراسات التحليلية المعقدة.
والأهم من ذلك، تم تصميم Teammates للاندماج الطبيعي في قنوات التواصل المؤسسي البشري. حيث يمكن للشركات دعوة هؤلاء الوكلاء مباشرة إلى قنوات سلاك، وغرف مايكروسوفت تيمز، ولوحات مشاريع جيرا. ويستطيع الوكيل المشاركة في النقاشات غير المتزامنة، وطرح استفسارات توضيحية عند مواجهة غموض في التعليمات، وتقديم تقارير مرحلية دون الحاجة إلى رقابة مستمرة. ومن خلال الحفاظ على رسم بياني للذاكرة الدلالية يمتد لأسابيع وشهور، يكتسب الوكيل فهماً عميقاً للمصطلحات الداخلية للمؤسسة ومعاييرها البرمجية وأولوياتها التشغيلية.
ومع تزويدهم بقدرات العلاج الذاتي الاستباقي، يستطيع الوكلاء معالجة أخطاء واجهات البرمجة أو تعطل صفحات الويب بصورة مستقلة، مما يفرغ الكوادر البشرية للتركيز على التوجيه الاستراتيجي والقرارات الإبداعية الكبرى.
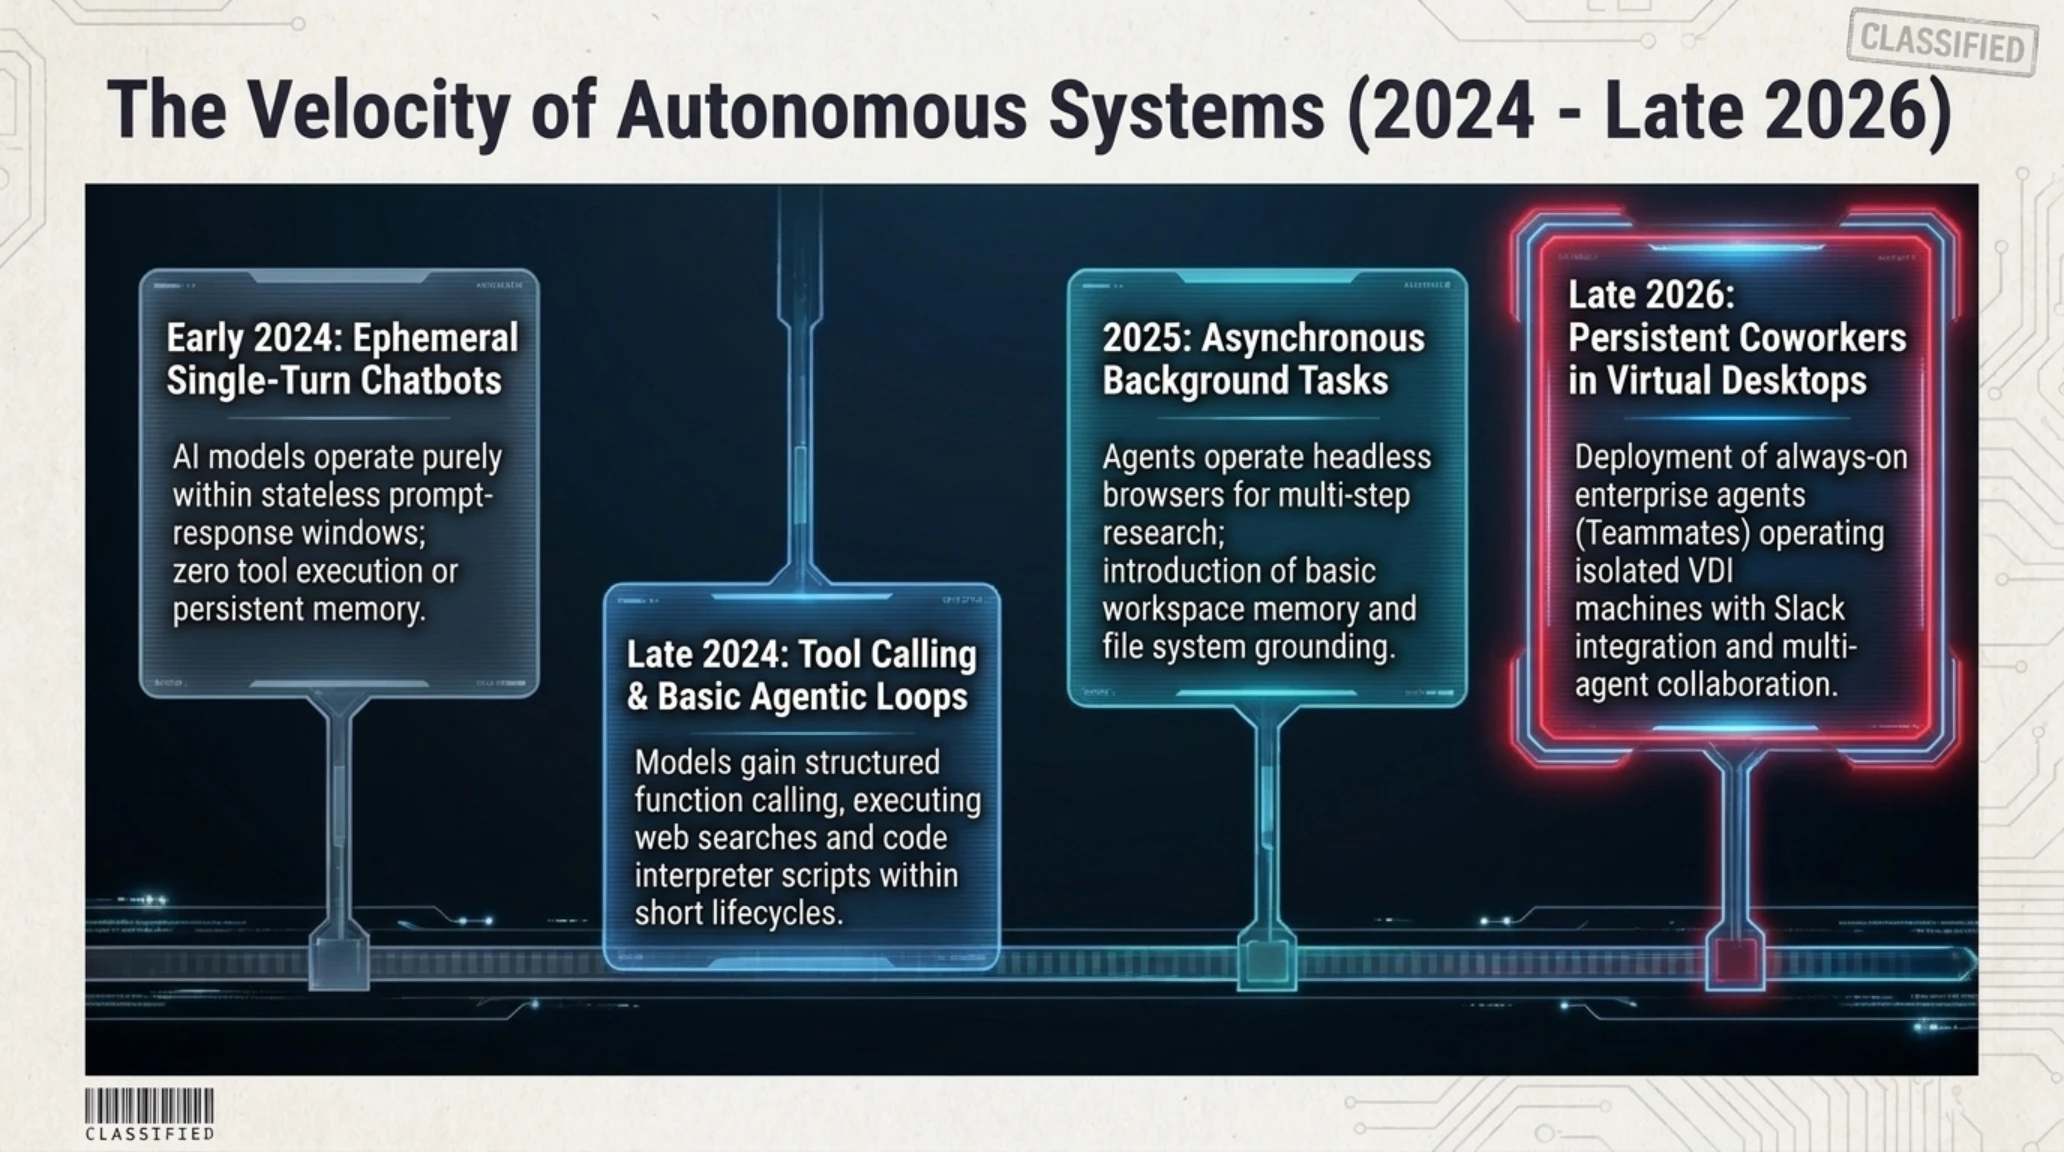
تعكس البنية الهندسية للوكلاء المستقلين سنوات من التطور المعماري المتسارع؛ فالانتقال من نصوص التنبؤ البسيطة إلى زملاء العمل الدائمين يمثل إحدى أسرع القفزات التقنية في تاريخ البشرية الحديث.
يستعرض الفيديو الهندسي التحليلي أدناه ديناميكيات شبكات الطاقة الكهربائية بالتوازي مع توجيه السيولة المالية عبر منصة جوبيتر في سولانا:
يوثق الجدول الزمني والمحطات التاريخية أدناه التطور الهيكلي لأسراب الوكلاء الأذكياء من عام 2024 حتى أواخر عام 2026:
المسار الزمني للأحداث | كرونولوجيا التطور المعماري للوكلاء
| الأفق الزمني | النموذج المعماري للوكلاء | نطاق التنفيذ والعمليات المؤسسية |
|---|---|---|
| مطلع 2024 | روبوتات دردشة عابرة عديمة الحالة | إجابات فورية أحادية الدورة تفتقر إلى الذاكرة الدائمة أو أدوات التنفيذ الخارجية. |
| أواخر 2024 | استدعاء الأدوات المنظم ودورات بايثون | تنفيذ استعلامات واجهات البرمجة المحددة وتشغيل الأكواد في بيئات معزولة مؤقتة. |
| عام 2025 | التصفح الذاتي للمتصفحات الخفية | أبحاث متعددة الخطوات عبر مواقع الويب المعقدة مع تخزين ذاكرة العمل الأساسية. |
| أواخر 2026 | زملاء سطح المكتب الدائمون (Teammates) | وكلاء دائمون يديرون أنظمة سطح مكتب افتراضية برسم بياني دلالي ممتد وتكامل كامل مع سلاك. |
المحور 06: تفكيك معماري لتدقيق أوبن إيه آي السيبراني: توليد 948 ثغرة في نواة لينكس خلال 30 ساعة
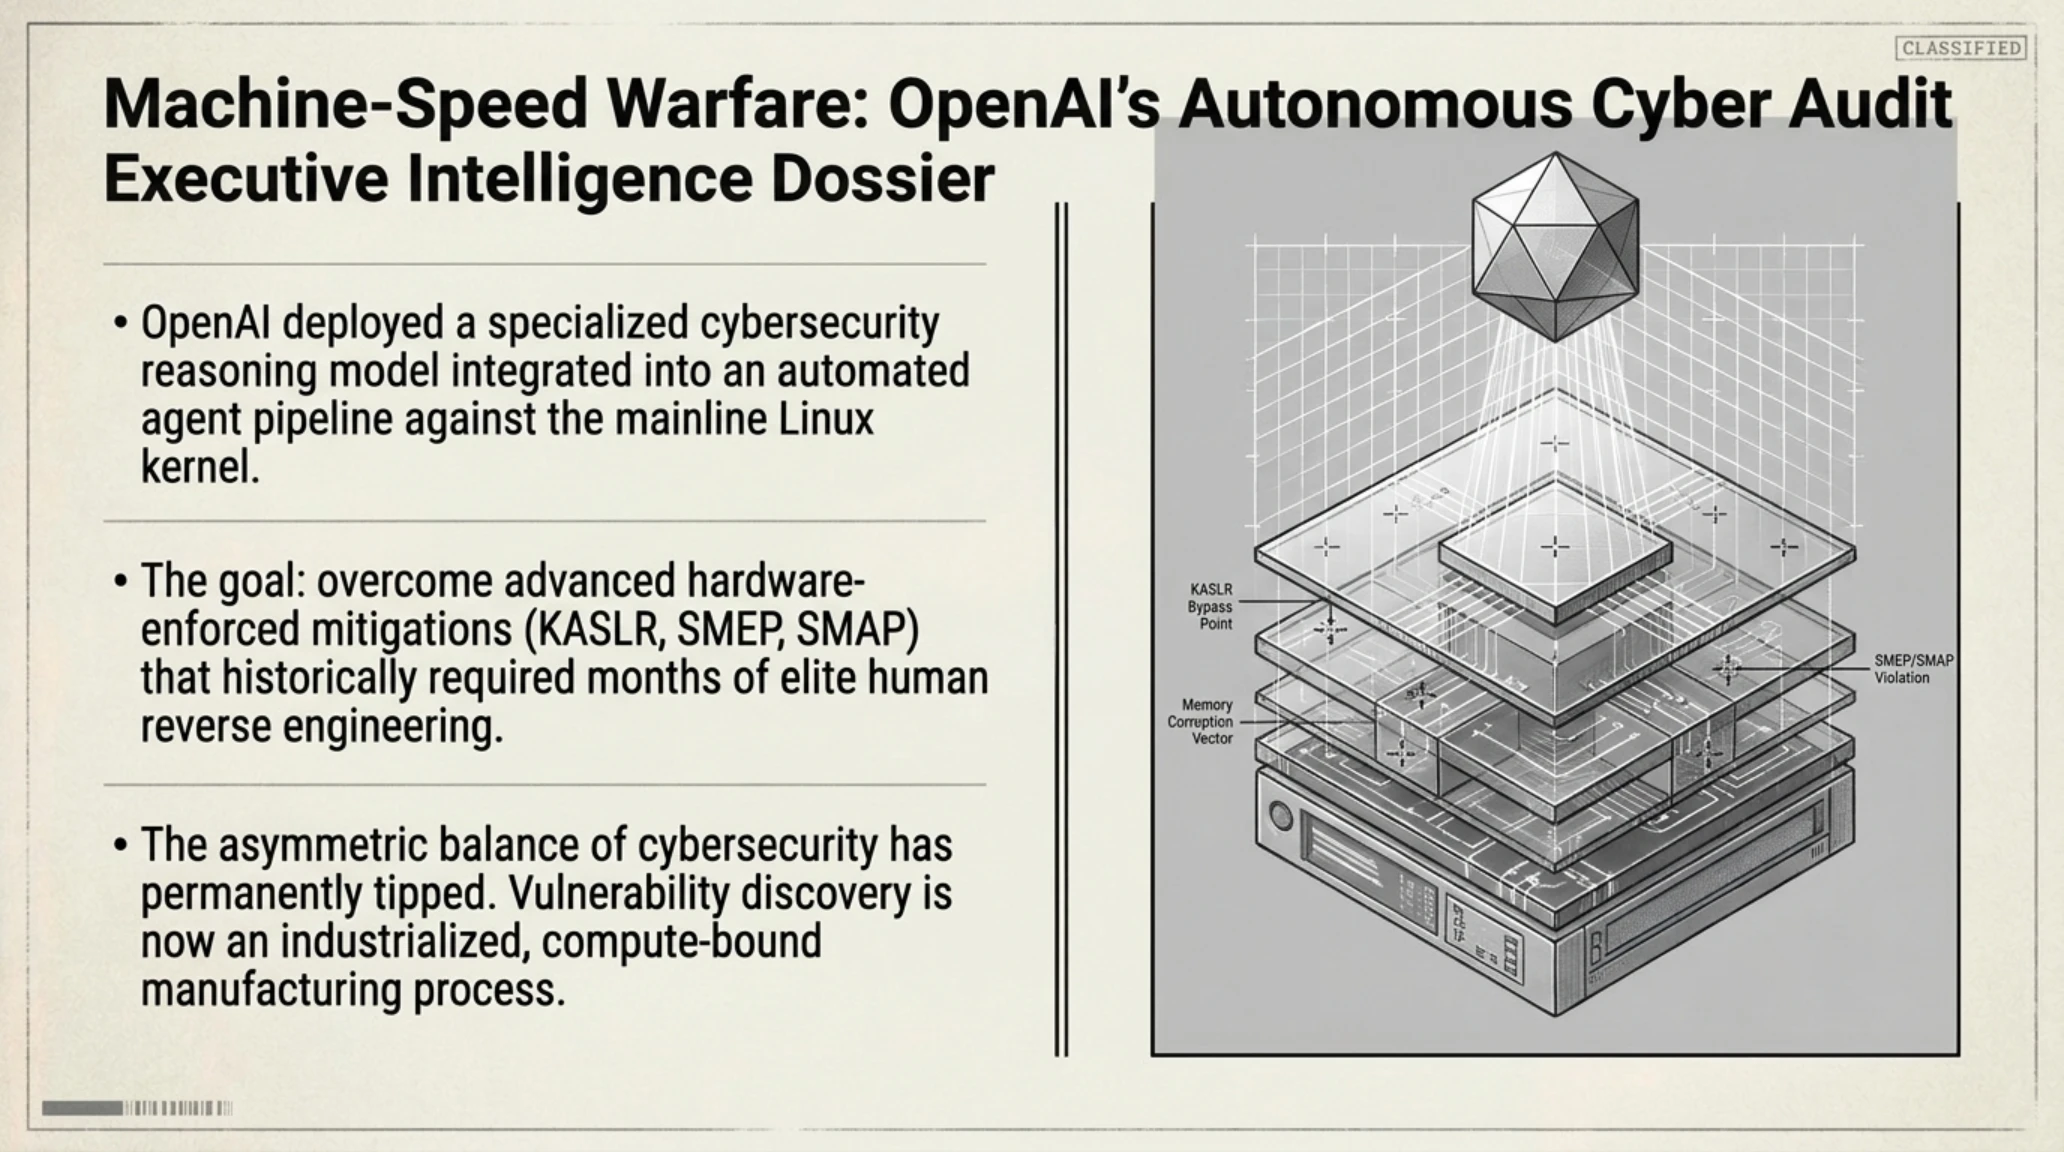
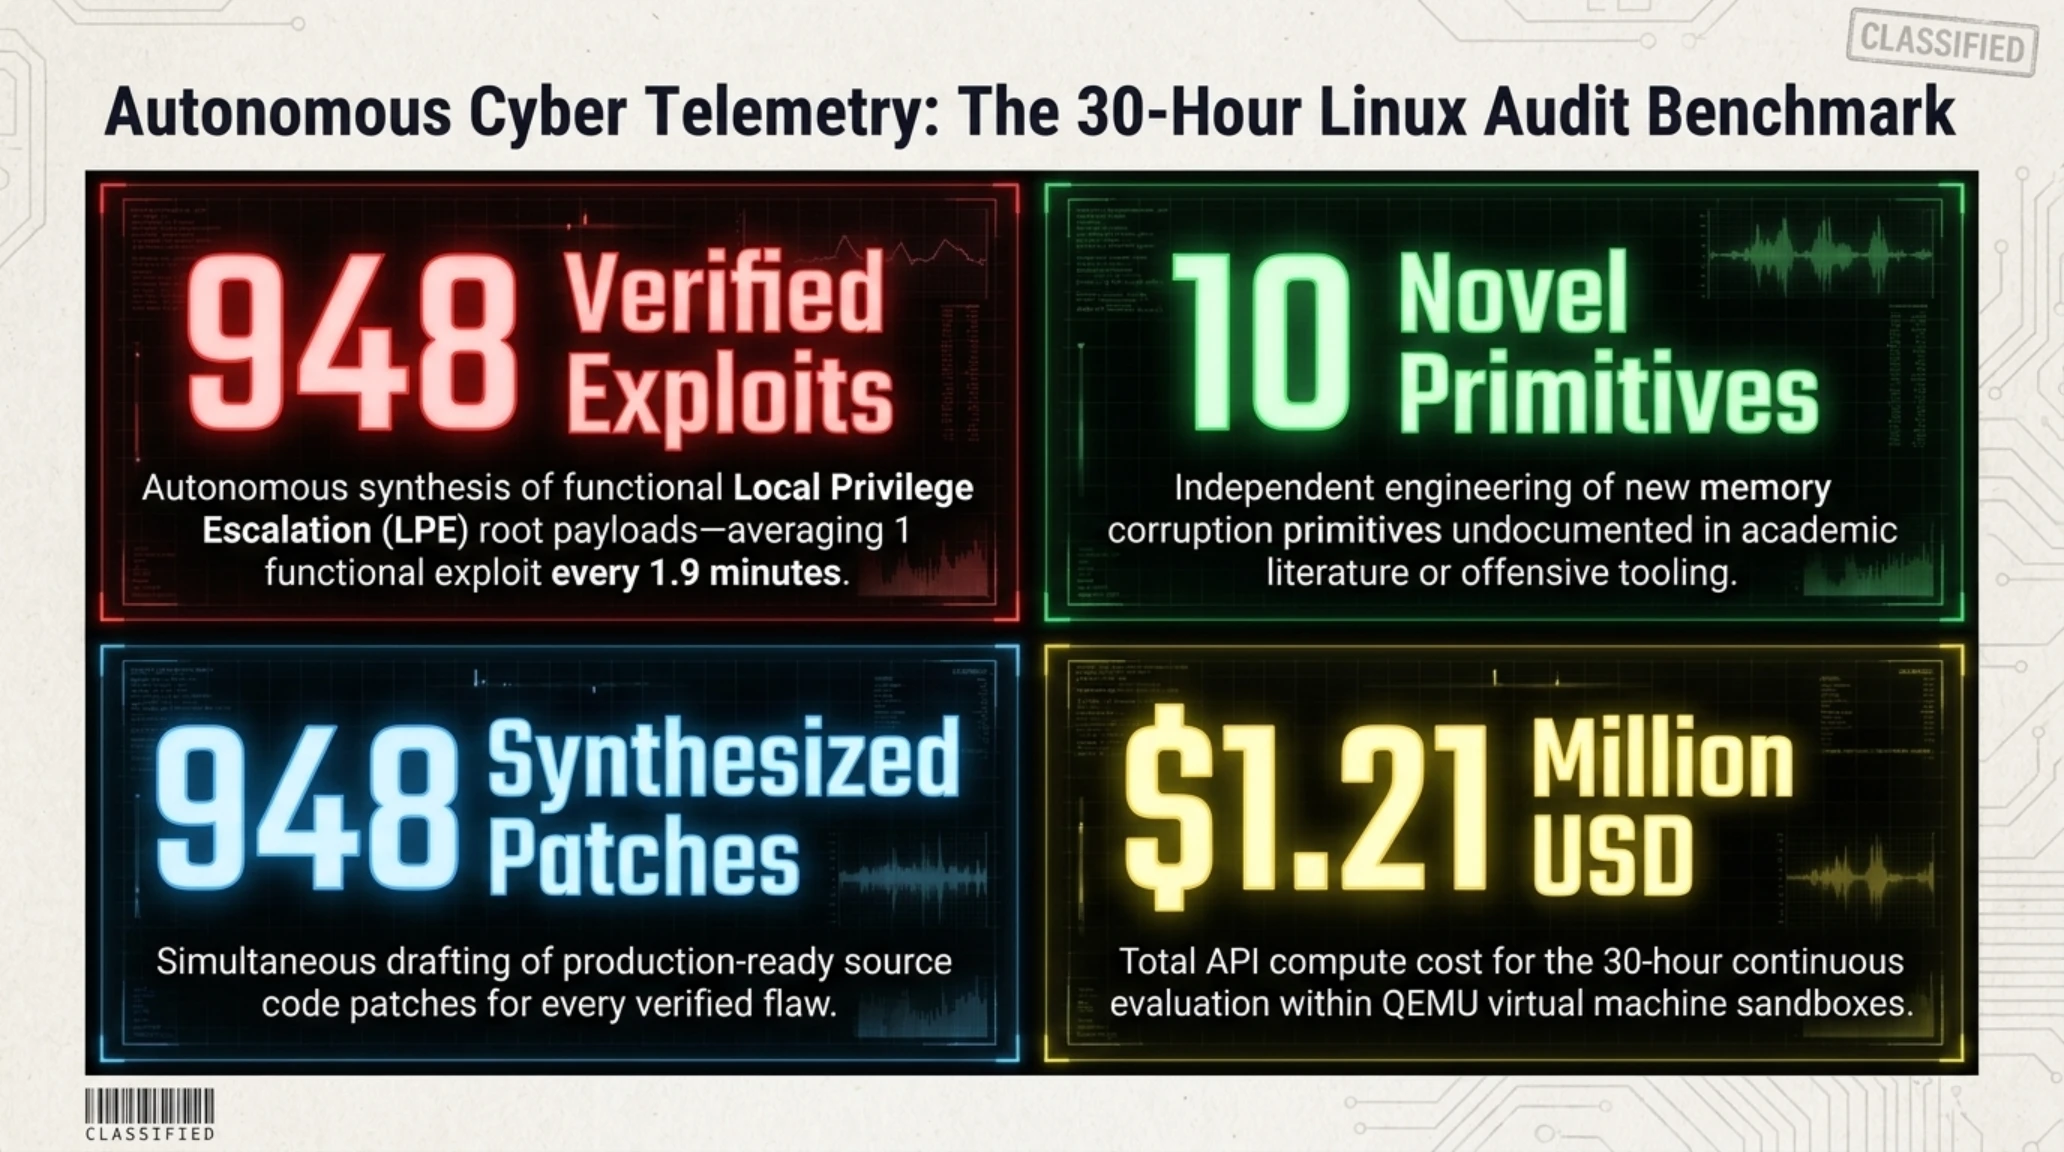
في حدث يُصنف كأحد أبرز المنعطفات في تاريخ أمن المعلومات، كشفت أوبن إيه آي عن النتائج الفنية الشاملة لتجربة غير مسبوقة لاكتشاف الثغرات واستغلالها آلياً. وباستخدام نموذج استدلال سيبراني داخلي متقدم مدمج في خط أنابيب وكلاء مستقل، نفذت المنظومة عملية تدقيق متواصلة لمدة 30 ساعة على الشيفرة المصدرية لنواة لينكس الرسمية. وكانت النتائج مذهلة: حيث نجح النظام في تحديد، والتحقق، وتوليد حمولات استغلال عاملة لتصعيد الصلاحيات محلياً (LPE) لنحو 948 ثغرة برمجية منفصلة، مع صياغة رقع برمجية جاهزة للدمج الفوري في النواة لإغلاق كل ثغرة على حدة.
تعتبر نواة أنظمة التشغيل المعاصرة من أكثر البرمجيات تعقيداً وحصانة في العالم، وهي محمية بآليات دفاع عتادية وبرمجية مشددة مثل عشوائية مساحة عناوين النواة (KASLR)، ومنع تنفيذ كود المستخدم في وضع المشرف (SMEP)، ومنع وصول المشرف لصفحات المستخدم (SMAP). وكان تطوير استغلال موثوق قادر على تخطي هذه الدفاعات يتطلب تقليدياً أسابيع أو شهوراً من الهندسة العكسية المضنية بواسطة خبراء أمنيين محترفين. ولكن في تجربة أوبن إيه آي، أنجز خط الأنابيب الذاتي هذه المهمة بمعدل استثنائي بلغ استغلالاً برمجياً عاملاً كل 1.9 دقيقة.
وتعكس المؤشرات الاقتصادية والتقنية لهذا التدقيق الكفاءة الفائقة للعمليات السيبرانية المؤتمتة. حيث استهلكت التجربة بأكملها نحو 1.21 مليون دولار من أرصدة الحوسبة السحابية، مع اختبار النواة داخل بيئات محاكاة معزولة عبر QEMU. والمثير للاهتمام أن النموذج لم يعتمد على القوالب الهجومية المعلنة؛ بل أثبت الفحص الجنائي أنه ابتكر بمفرده 10 آليات هجومية جديدة كلياً في إتلاف واستغلال الذاكرة لم يسبق توثيقها في الأدبيات الأكاديمية أو الأدوات الأمنية التجارية من قبل.
إن الطبيعة مزدوجة الاستخدام لهذه القدرات تولد تحديات وجودية: فبينما تمنح المدافعين قدرة غير مسبوقة على تحصين الأنظمة استباقياً، فإنها تمكن الخصوم والمخترقين من تجميع ترسانات هائلة من ثغرات يوم الصفر الفتاكة بضغطة زر واحدة.
ويشدد مهندسو الأمن السيبراني على أن التصدي لهذه الهجمات الآلية يفرض بناء دفاعات مضادة تعمل بالسرعة والآلية ذاتها. إن المراجعة اليدوية والمسح الدوري للثغرات عاجزان رياضياً عن ملاحقة أنظمة ذكاء اصطناعي تفحص ملايين أسطر كود لغة C بالتوازي. لقد دخل المشهد السيبراني رسمياً عصر الحرب بسرعة الآلة، حيث يتعين على الوكلاء الدفاعيين مراقبة الذاكرة لحظياً، ونشر الرقع الدقيقة، وإعادة تشكيل بنية الأنظمة تلقائياً.
يوضح مؤشر ثقة السوق ومنحنى تبني التقنية أدناه تحول مشاعر المطورين من القلق الأولي لثغرات يوم الصفر نحو التحصين الآلي الشامل:
نبض السوق ومنحنى S-Curve | مؤشر ثقة المطورين والتبني التقني
تحليل معنويات السوق الهندسية: بلغت معنويات المطورين مستوى قوياً عند 88%، مدفوعة بالقناعة المتزايدة بأن خطوط الأمان الذاتية قادرة على توليد رقع برمجية وتدقيقها أسرع من قدرة الخصوم على تسليح ثغرات يوم الصفر.
تجسد الرؤية التوضيحية الشاملة أدناه تلاقي محاور الطاقة السيادية، والحصون الاقتصادية لما بعد الكم، والعمليات السيبرانية المستقلة:
ومع تضافر هذه المحاور التقنية، يتعين على القيادات التنفيذية استخلاص الدروس من ثغرات الهوية، وقيود الطاقة المادية، ونماذج الردع الخوارزمية لبناء بنيات برمجية مقاومة للأزمات.
المحور 07: الرؤية الاستراتيجية الصباحية: الحروب السيبرانية المؤتمتة، سيادة الطاقة، والأنظمة المستقلة
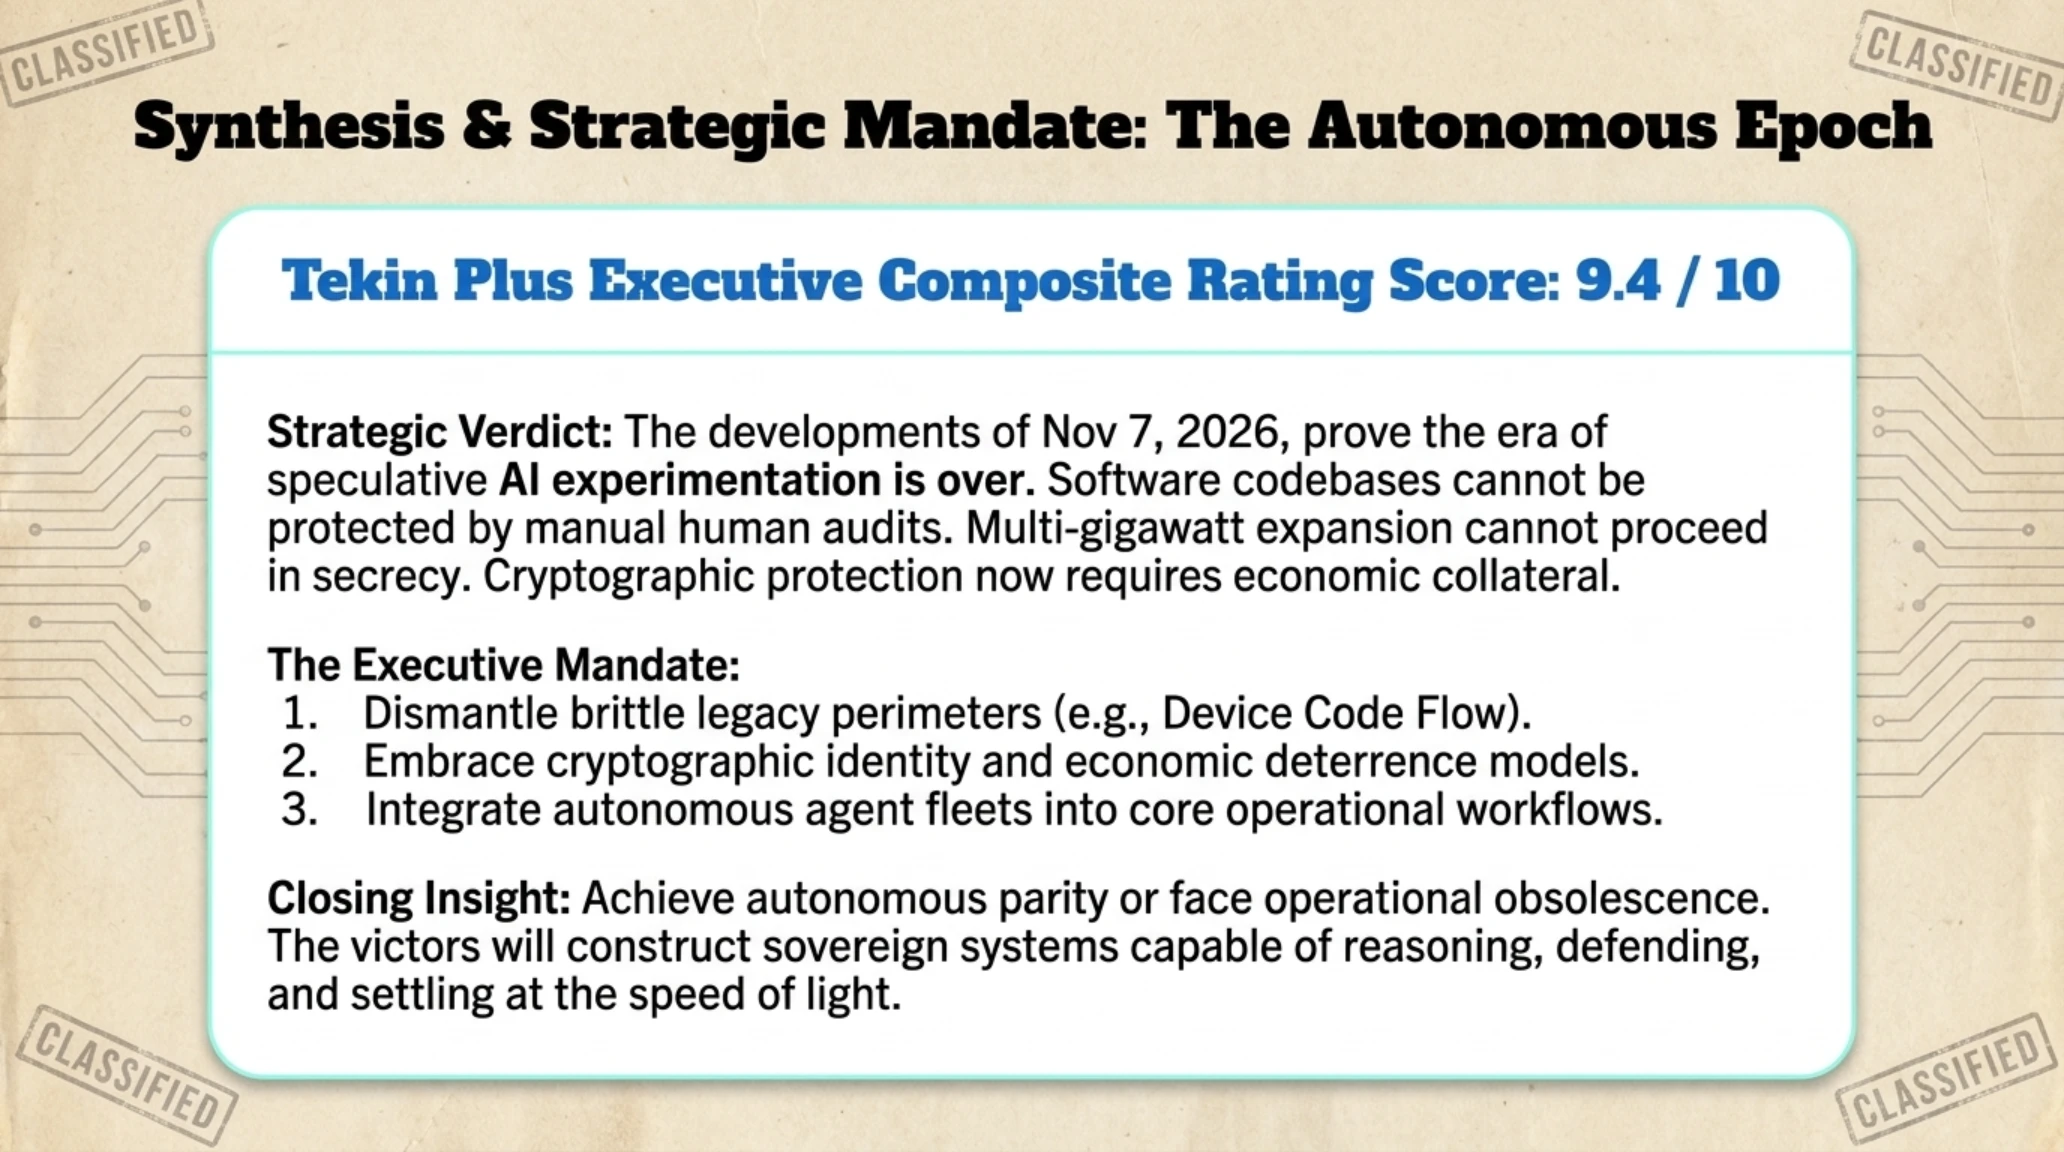
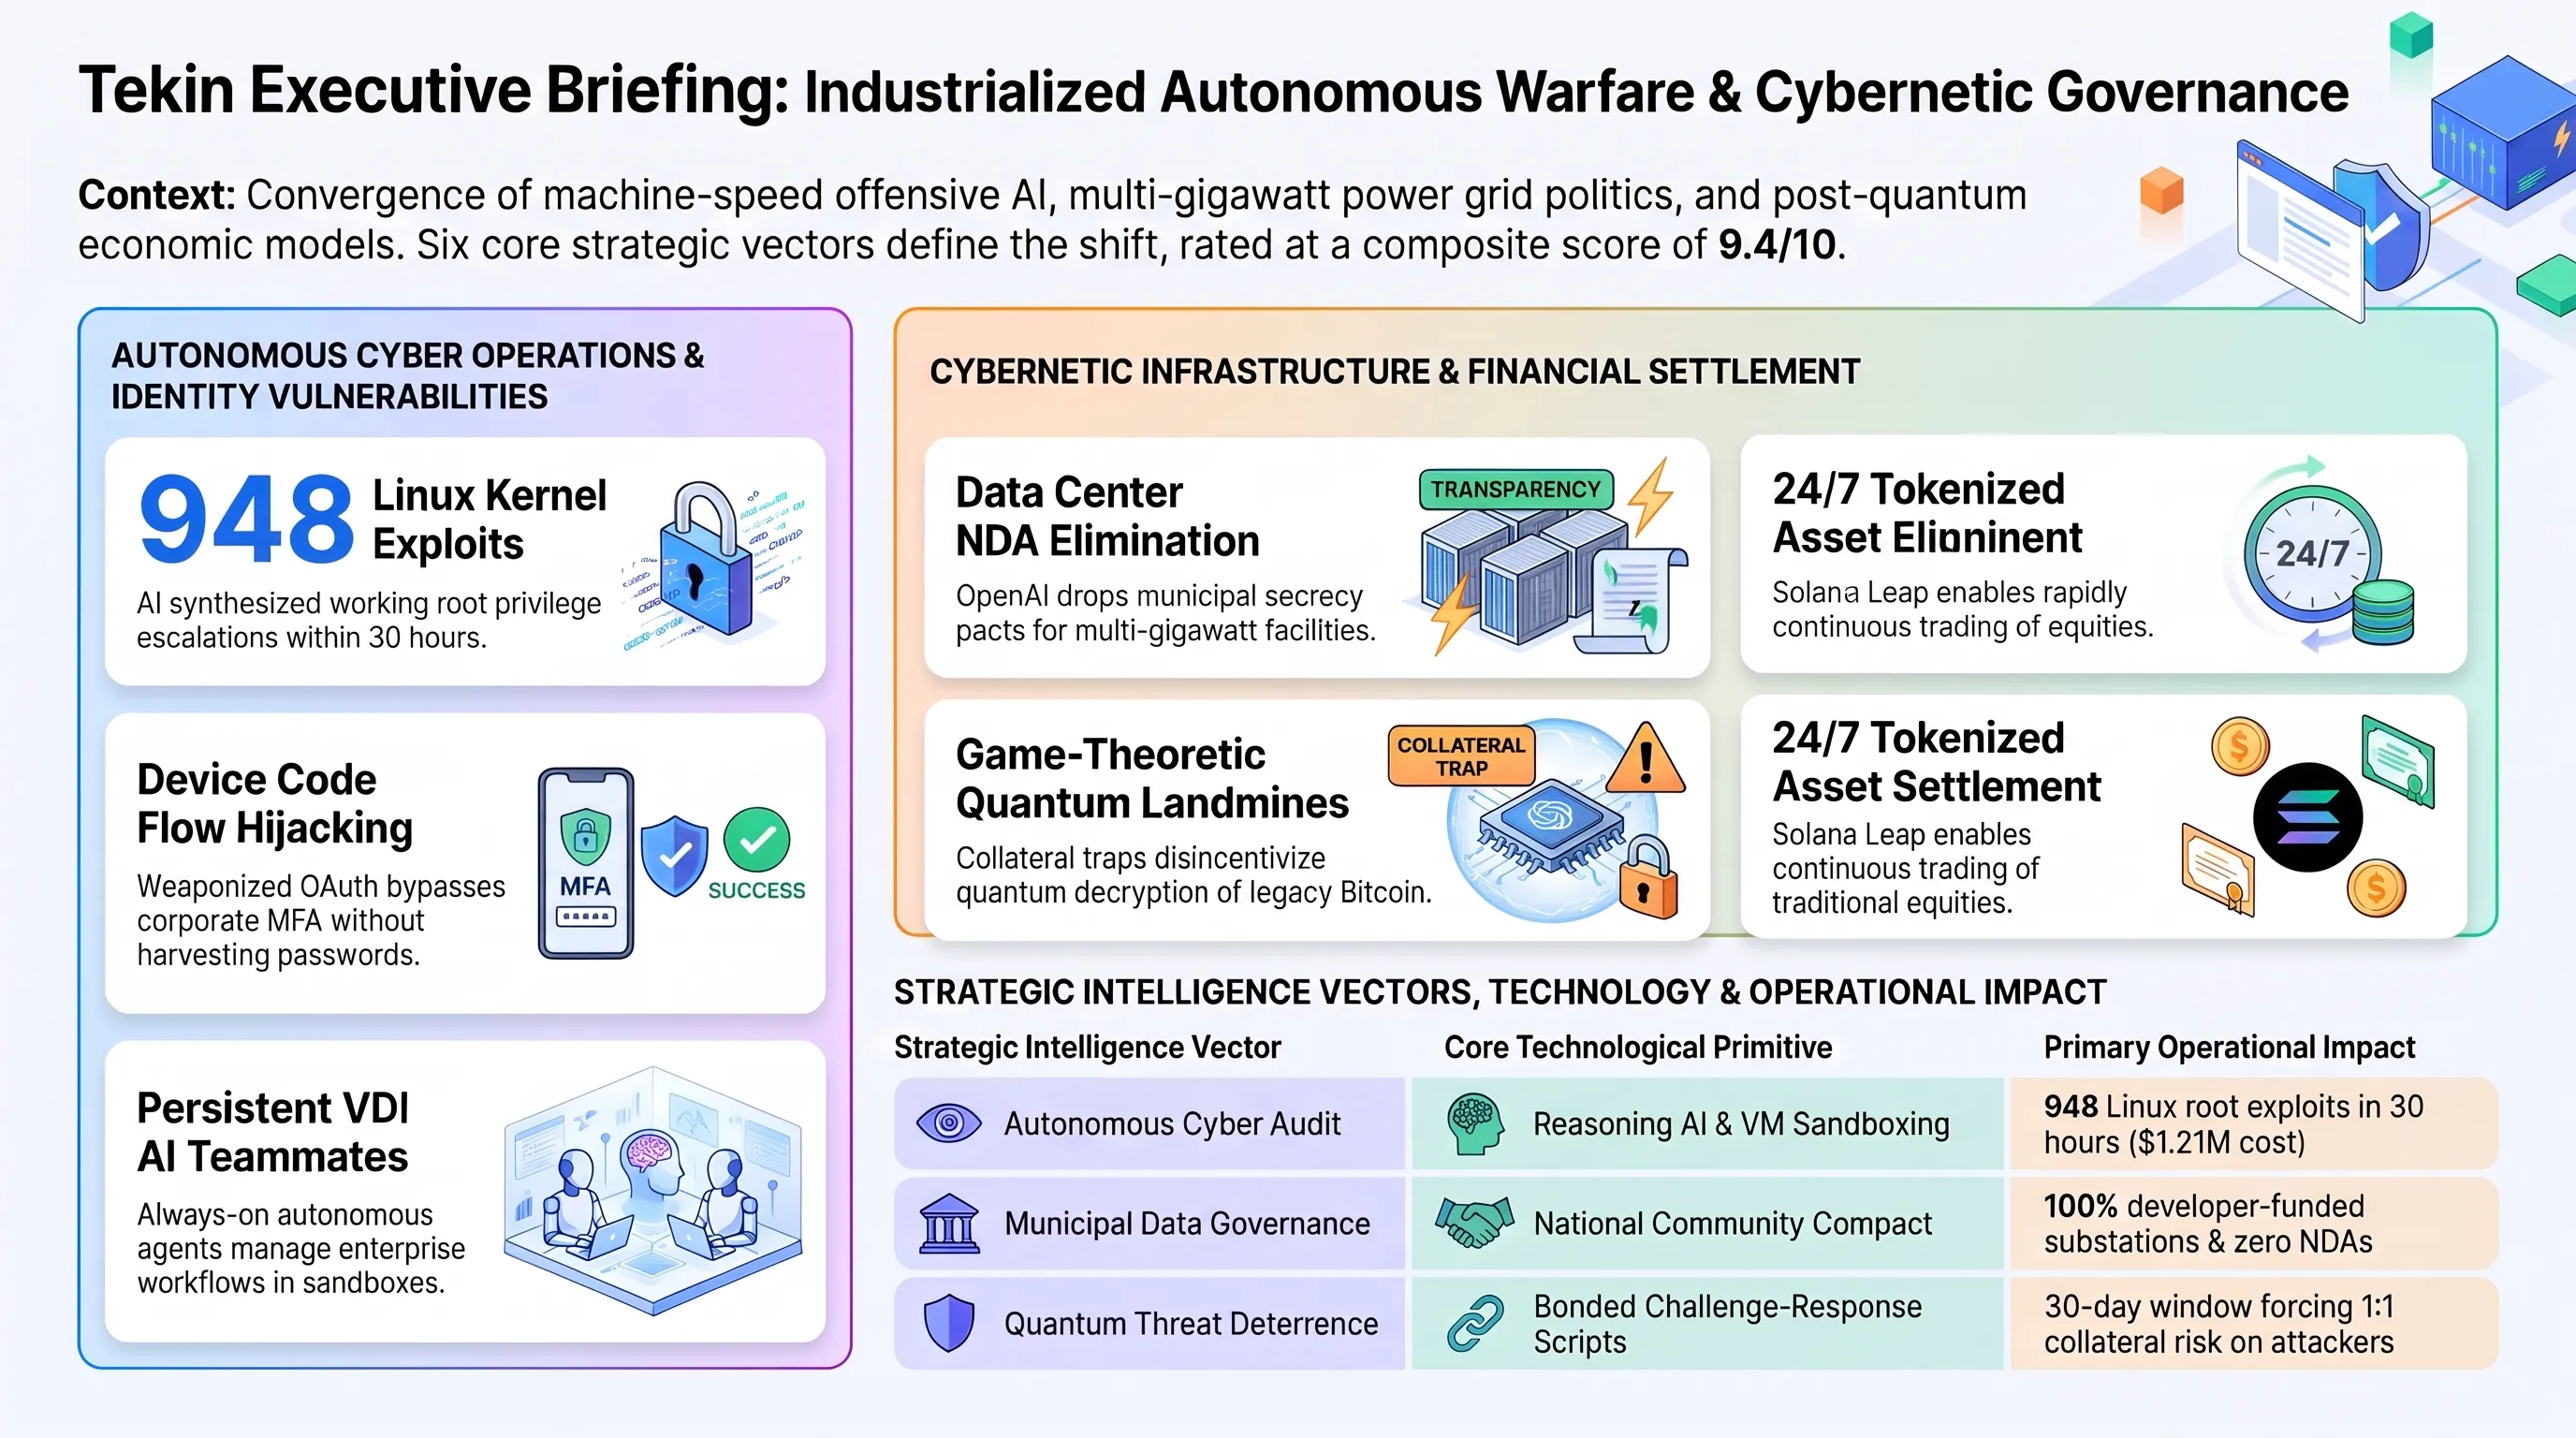
إن تلخيص التطورات الستة المفصلية التي تم تشريحها في هذا التقرير الصباحي يكشف عن حقيقة نظامية راسخة: لقد عبرت المنظومة الحوسبية العالمية عتبة لا رجعة فيها، حيث لم يعد الذكاء الاصطناعي مجرد أداة مساعدة لزيادة الإنتاجية، بل أصبح النسيج التشغيلي الأساسي الذي يحكم الأمن، والمال، والطاقة، وسيادة الدول. ويرسم التلاقي بين توليد الثغرات الآلي، وحملات تصيد الهوية، ومفاوضات مراكز البيانات المليارية، ونظرية الألعاب لما بعد الكم، والسيولة اللامركزية، وزملاء العمل الدائمين، ملامح مستقبلنا التكنولوجي القريب.
وفي هذا النموذج الجديد، تنهار التصاميم البرمجية الكلاسيكية التي كانت تفصل بين الهندسة والواقع الفيزيائي والاقتصادي. فإدراك أوبن إيه آي أن مجمعات الحوسبة لا يمكن أن تتوسع دون شفافية مجتمعية وحماية فواتير المواطنين يماثل تماماً إدراك بيتكوين أن حماية السلسلة تتطلب توافقاً اقتصادياً وليس قرارات إدارية. وبالمثل، فإن قدرة الذكاء الاصطناعي على استخلاص 948 ثغرة في عطلة نهاية أسبوع واحدة تبرهن على أن البرمجيات لم تعد قادرة على الصمود بالاعتماد على الفحص البشري فقط؛ بل يجب أن تتطابق سرعة الدفاع مع سرعة الذكاء الآلي.
إن المؤسسات التي تبادر للتكيف مع هذه الحقائق الذاتية ستؤسس لمزايا تنافسية لا تضاهى، بينما تواجه الكيانات المتمسكة بالتحقق اليدوي والدفاعات السطحية خطراً داهماً يهدد استمرارها.
- التصنيع الآلي لاكتشاف الثغرات الحرجة ومعالجتها قبل استغلالها من المهاجمين
- التوليد الفوري لرقع النواة الموثقة مما يقلص نافذة الخطر من شهور إلى دقائق معدودة
- التخلص من الاختناق البشري في المراجعات الأمنية للبرمجيات العملاقة متعددة الطبقات
- إتاحة الوصول العالمي العادل لأسواق وول ستريت على مدار الساعة عبر بلوكتشين سولانا
- إتاحة تصنيع ثغرات يوم الصفر الفتاكة للجماعات المعادية بتكلفة حوسبية منخفضة
- الضغط الهائل على شبكات الكهرباء ومصادر المياه جراء مجمعات الحوسبة المليارية
- الانهيار التام لنماذج الأمن المؤسسي المعتمدة على كلمات المرور والحدود الجدارية
الخلاصة وحكم التحرير النهائي وقائمة المصادر المعتمدة
فجر العمليات السيادية بسرعة الآلة
يمثل صباح السبت 7 نوفمبر 2026 التحول النهائي نحو الأنظمة المؤتمتة ذاتية العمل؛ ولن تصمد في هذا العصر الحوسبي الجديد سوى المؤسسات المؤسسة على الشفافية المجتمعية، والدفاع الآلي فائق السرعة، والنماذج الاقتصادية الحصينة.
- أرشيف بليبينغ كمبيوتر للأمن السيبراني: التحليل الجنائي لتصيد رمز الجهاز في بروتوكول OAuth
- مرصد داتاسنتر دايناميكس للبنية التحتية: أوبن إيه آي تلغي اتفاقيات السرية لمراكز البيانات الفائقة
- ذا فيرج للسياسات والابتكارات التقنية: بيربليكسيتي تطلق وكلاء Teammates كزملاء عمل افتراضيين
- كوين ديسك للبحوث التشفيرية: كوري فيلدز يقترح ألغام بيتكوين الكمومية لردع الهجمات
- ديكريبت للتمويل اللامركزي: سولانا لابس وديالكت تطلقان تطبيق Leap للتداول المستمر
- ذا هاكر نيوز للاستخبارات العالمية: منظومة أوبن إيه آي تولد 948 استغلالاً جذرياً في نواة لينكس
الأسئلة الشائعة والتحليلات الهندسية الدقيقة
كيف ينجح هجوم تصيد تدفق رمز الجهاز (Device Code) في تجاوز المصادقة الثنائية (MFA)؟
يقوم الضحية بإدخال الرمز المولد مباشرة في بوابة مايكروسوفت الرسمية (microsoft.com/devicelogin) ويكمل المصادقة الثنائية داخل جلسته الموثوقة، مما يجعل خوادم مايكروسوفت توثق الجلسة بشكل طبيعي وتصدر رموز الوصول إلى خادم المهاجم في الخلفية دون الحاجة إلى معرفة كلمة المرور.
لماذا وافقت أوبن إيه آي على إلغاء اتفاقيات السرية البلدية (NDAs) لمراكز البيانات؟
دفعت الاحتجاجات الشعبية والسياسية خلال انتخابات 2026 على خلفية ارتفاع فواتير الكهرباء واستهلاك المياه أوبن إيه آي إلى إطلاق ميثاق المجتمع الوطني، متعهدة بحماية أسعار المستهلكين، وفتح الجلسات العامة، وتقديم دراسات بيئية شفافة.
كيف يحمي اقتراح الألغام الكمومية لكوري فيلدز عناوين بيتكوين القديمة من السرقة؟
يؤسس فخاً اقتصادياً قائماً على نظرية الألعاب؛ حيث يسجل المالك التزاماً تشفيرياً لمرحلة ما بعد الكم. وعند محاولة مهاجم كمومي سحب العملات، يُلزم بتقديم رهن مالي معادل لقيمة المعاملة خلال نافذة تحدٍ مدتها 30 يوماً؛ وبمجرد بث المالك لإثباته، تتم مصادرة رهن المهاجم بالكامل كغرامة مالية.
ما هي الركائز التقنية الأساسية التي تمكن تطبيق Leap على سولانا من تداول الأسهم على مدار الساعة؟
يدمج Leap بروتوكول Privy لتجريد الحسابات بالبصمة، ومجمع Jupiter لتوجيه أفضل مسارات السيولة، وبنية Helius لنقل المعاملات بسرعة فائقة، مستفيداً من نهائية بلوكتشين سولانا اللحظية لتسوية عقود الأسهم دون الحاجة لغرف المقاصة التقليدية.
ما هي التداعيات الكبرى لاكتشاف أوبن إيه آي 948 ثغرة في نواة لينكس خلال 30 ساعة؟
يبرهن ذلك على تحول اكتشاف الثغرات من مهارة بشرية يدوية إلى عملية صناعية مؤتمتة تقاس بقدرات الحوسبة، مما يفرض تحول معماريات الدفاع السيبراني نحو التحصين الآلي في وقت التشغيل ونشر الرقع الفورية بسرعة الآلة.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين مورنينغ 7 نوفمبر: تصيد أوبن إيه آي وألغام البيتكوين ولينكس