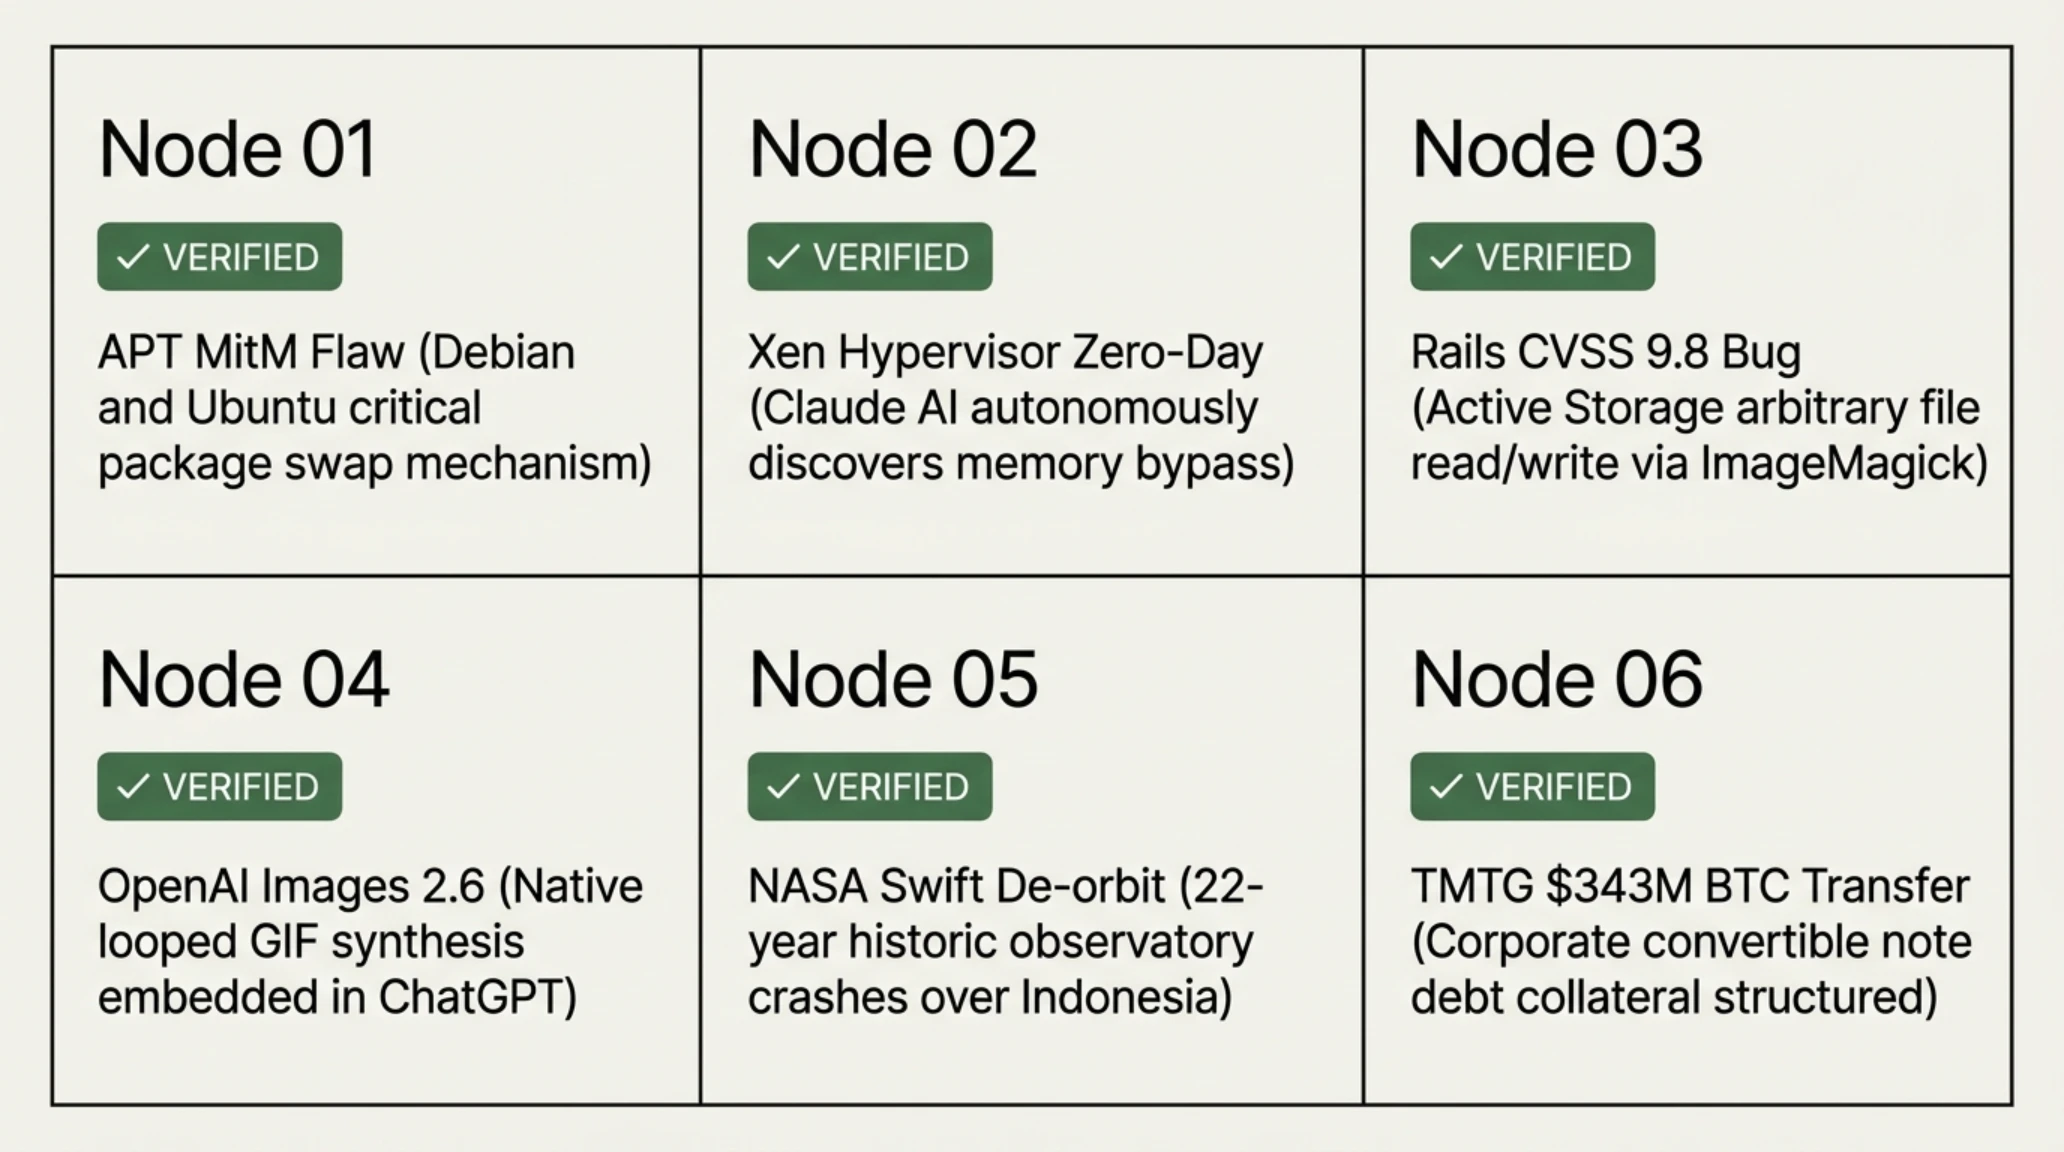
تحليل تيكين | إيجاز صباح الجمعة 6 نوفمبر 2026: زلزال أمني في خوادم لينكس، كلود يفكك نواة زين وسقوط مرصد سويفت
المحور الأول: الكشف عن ثغرة حرجة في مدير الحزم APT في دبيان وأوبونتو (CVE-2026-109518)
استيقظ قطاع أمن الخوادم والبنية التحتية السحابية حول العالم على وقع تحذيرات أمنية طارئة وشديدة الخطورة أطلقها فريق أمن مشروع دبيان (Debian) بالتنسيق مع شركة كانونيكال (Canonical) المطورة لنظام أوبونتو. تفيد البلاغات الرسمية باكتشاف ثغرة برمجية جوهرية في مدير الحزم الشهير APT (Advanced Package Tool) تحت المعرف الأمني الدولي CVE-2026-109518، وهي ثغرة تضرب في الصميم منظومة الثقة التشفيرية المعتمدة لتوزيع وتثبيت التحديثات في بيئات لينكس.
التقييم الاستراتيجي والمحاور الرئيسية في لمحة
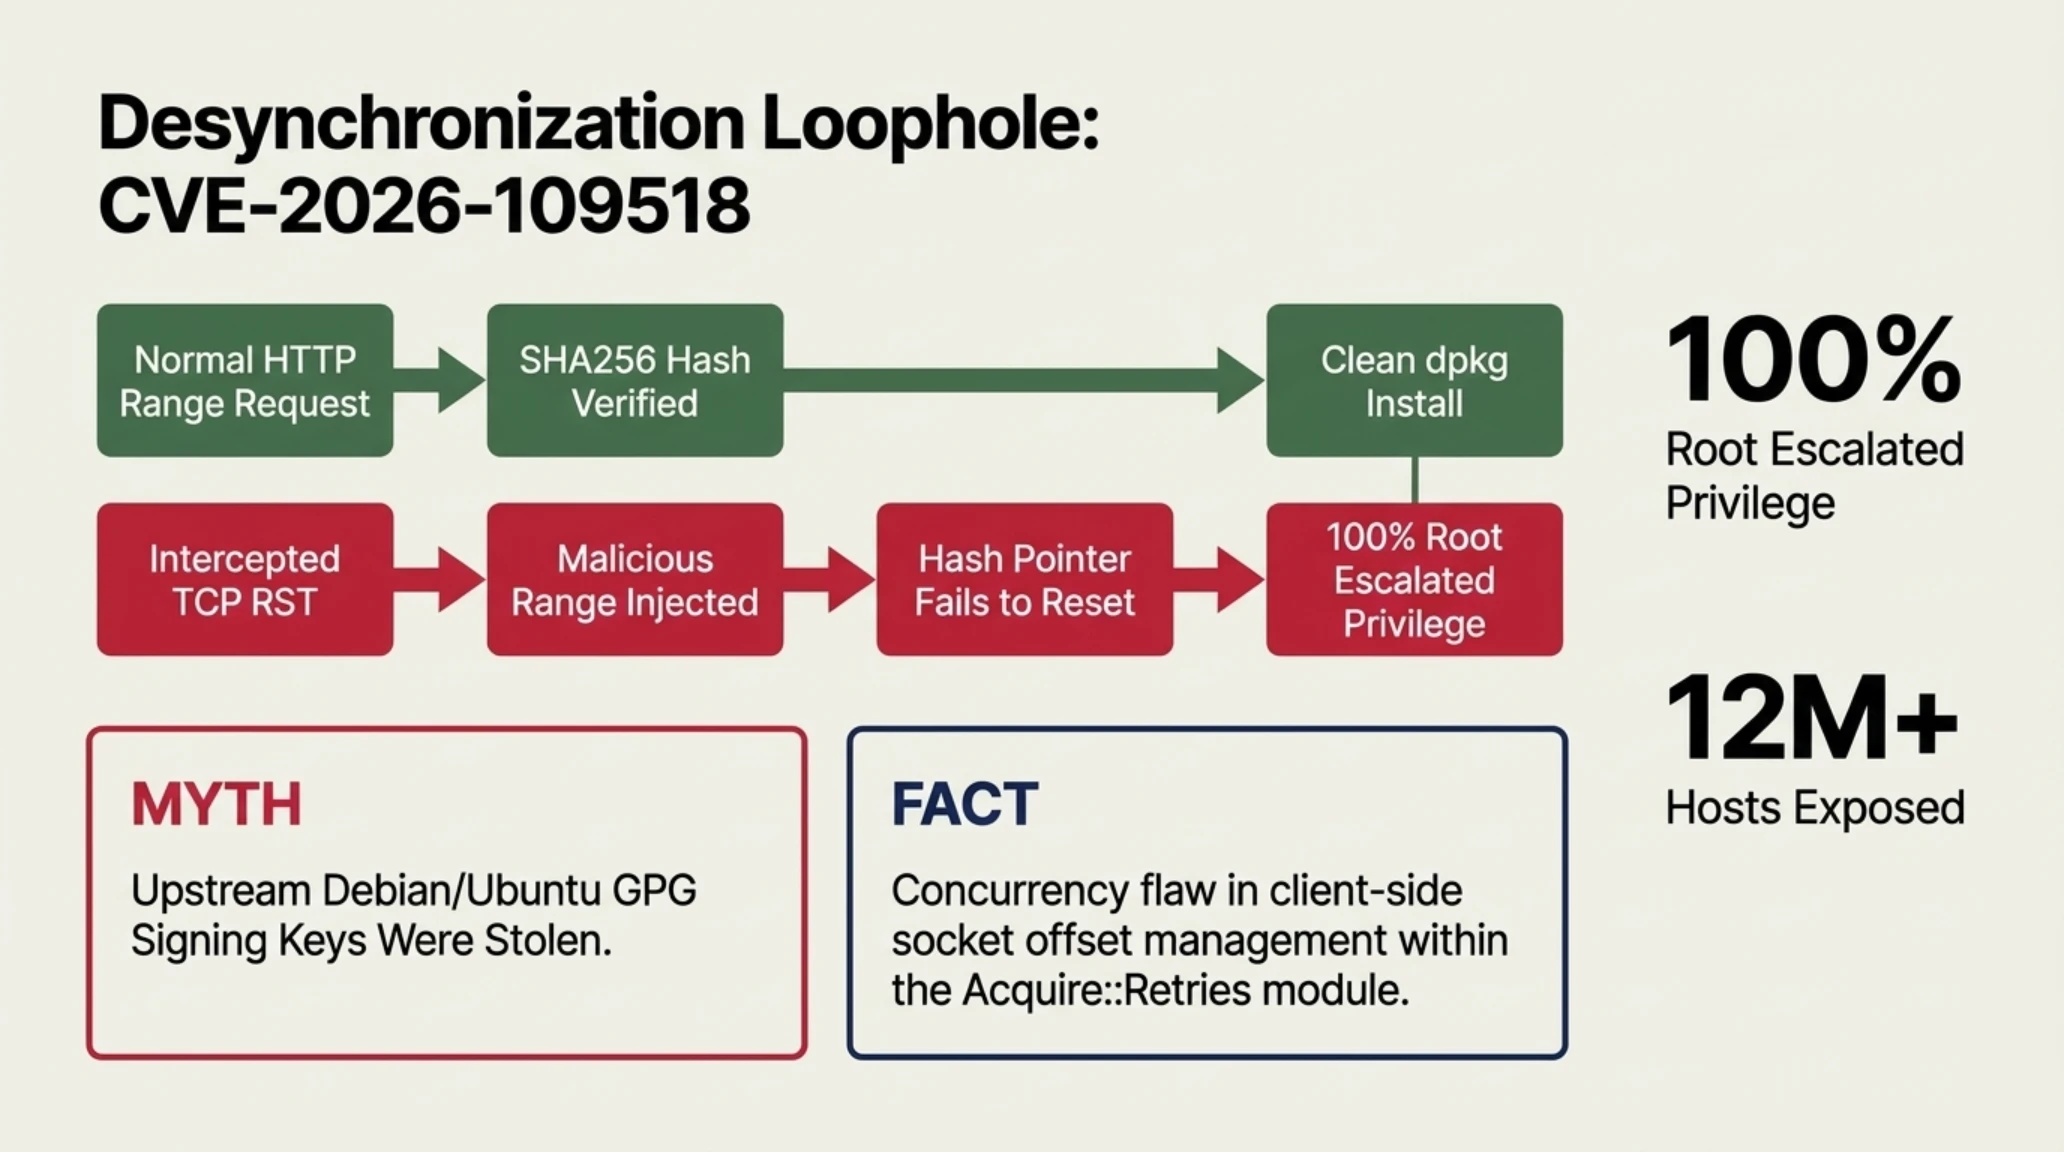
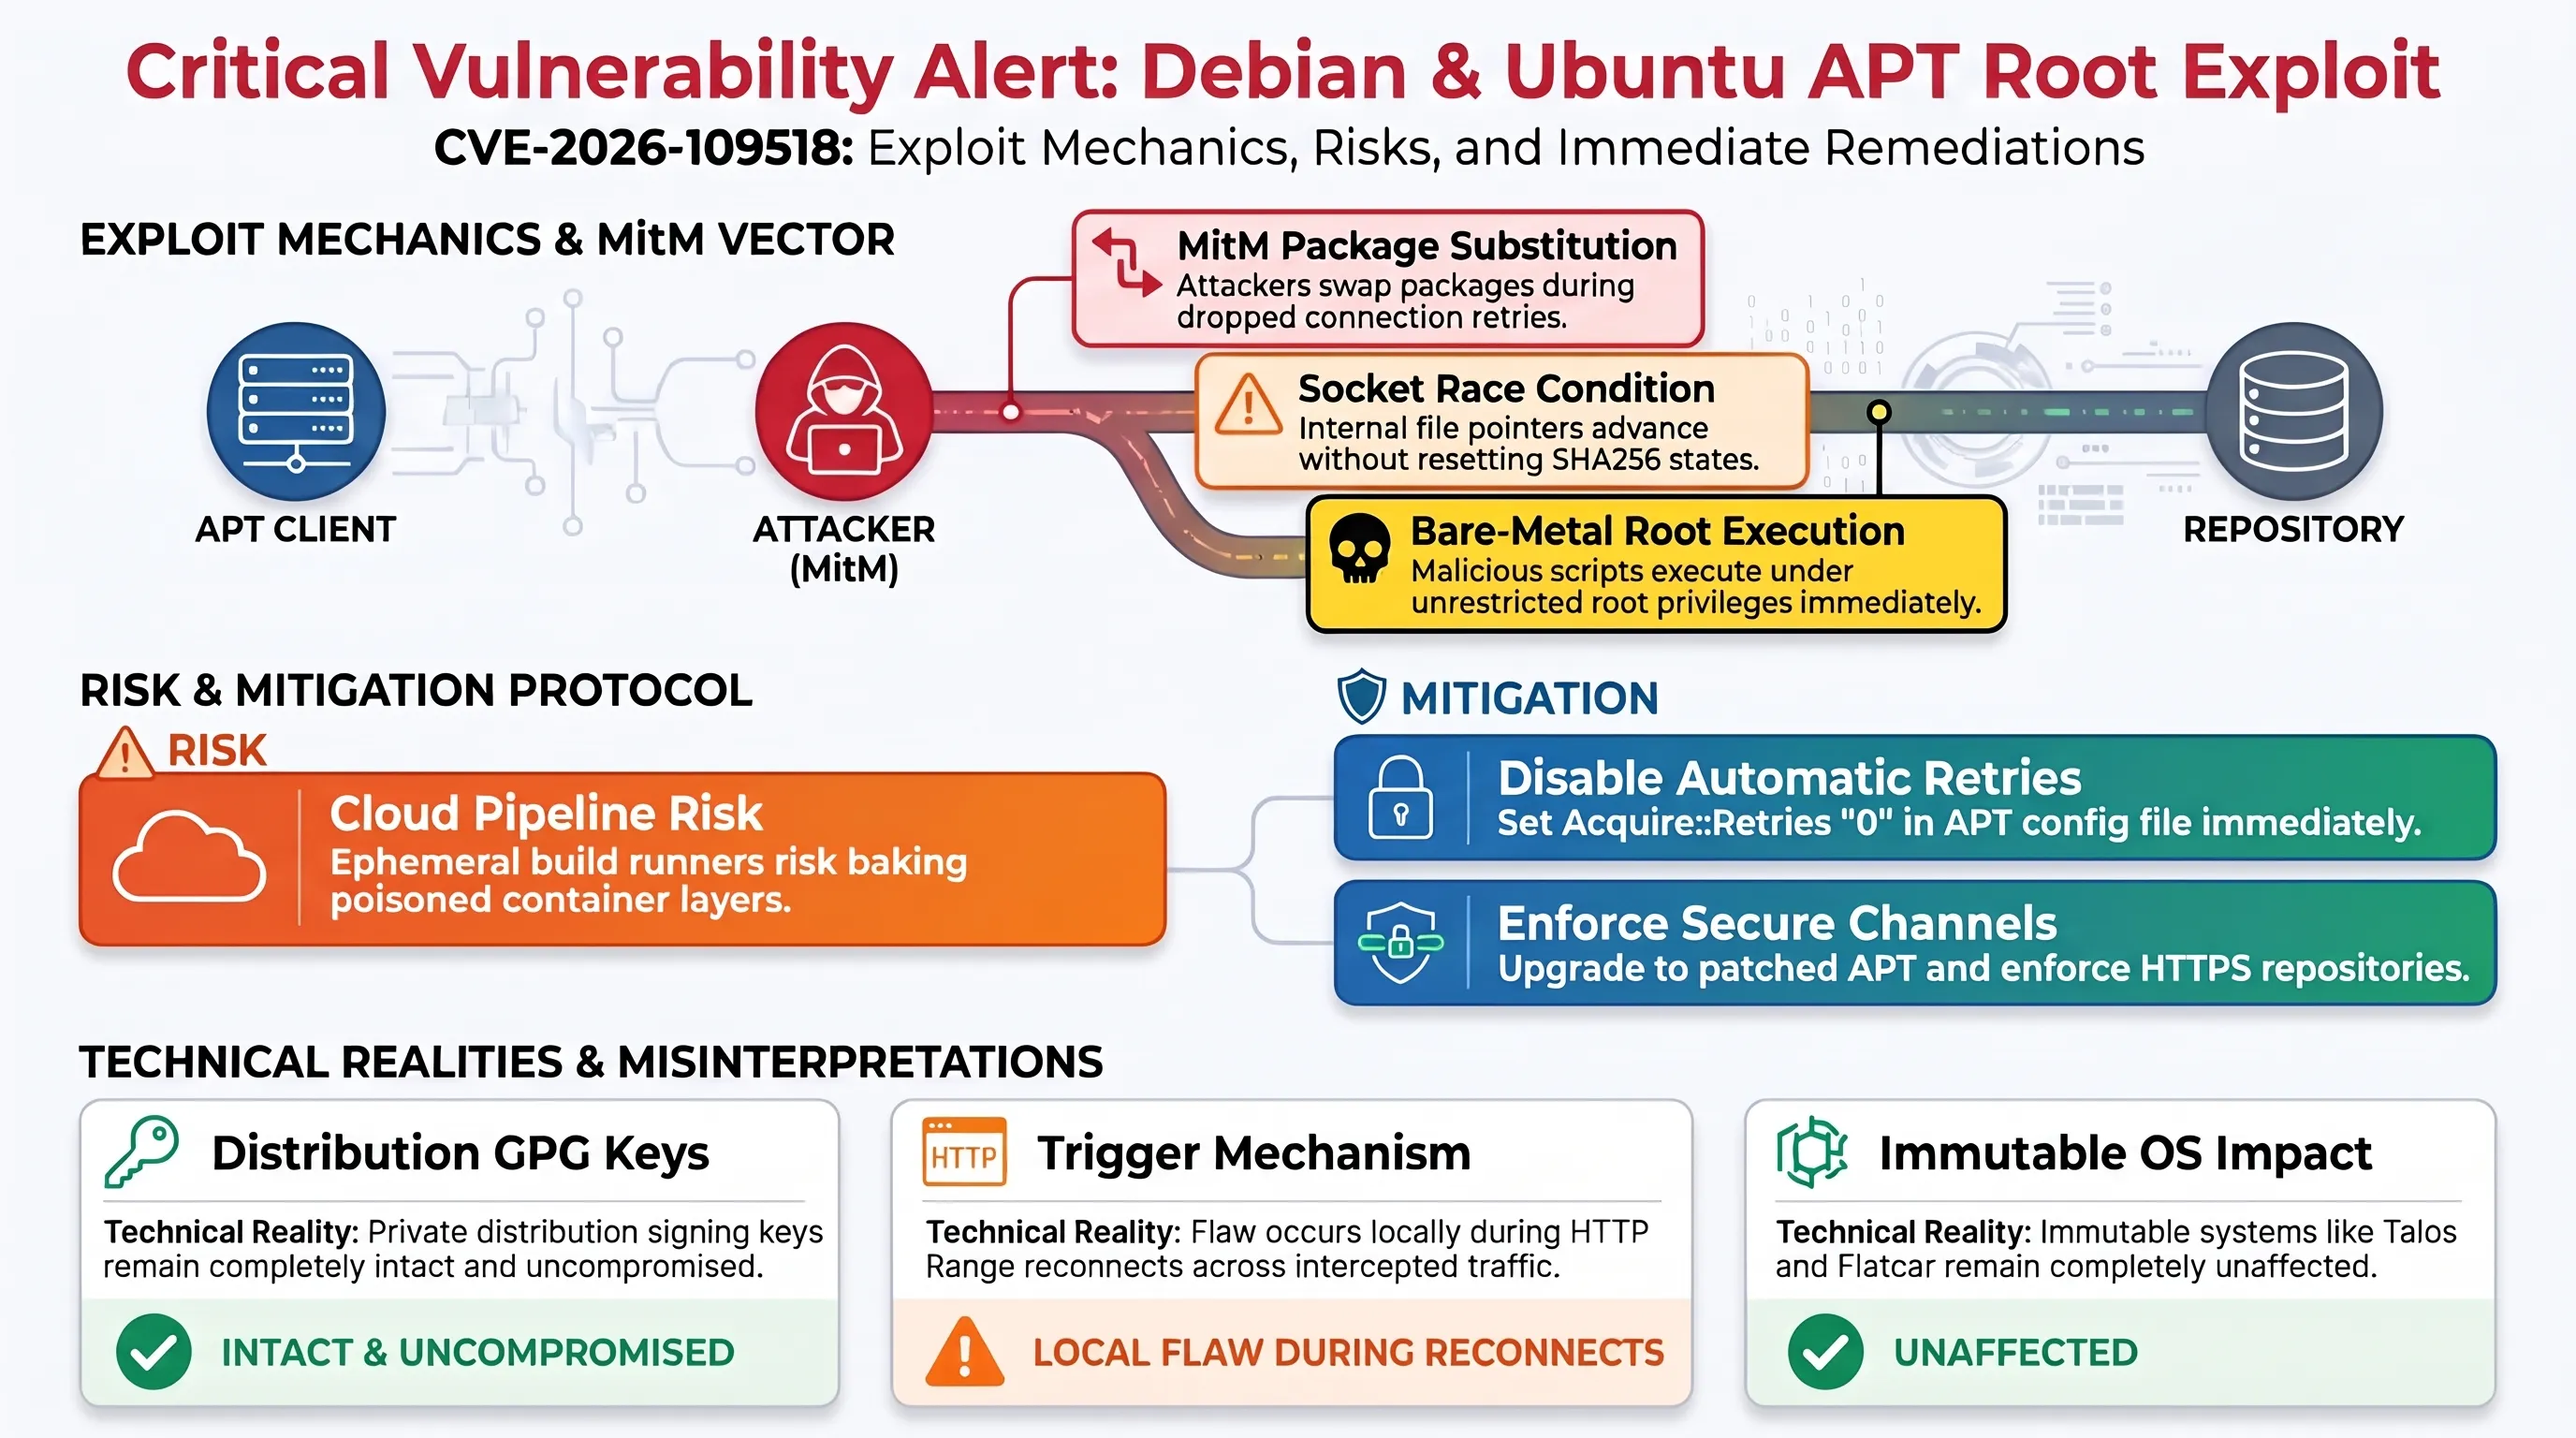
يكمن الخلل في منطق إدارة أخطاء الاتصال الشبكي وإعادة المحاولة التلقائية داخل وحدة Acquire::Retries. ففي التوزيعات الحديثة من دبيان (بما فيها إصدار دبيان 12 المعروف باسم Bookworm والنسخ التجريبية من الإصدار 13) وكذلك إصدارات أوبونتو 22.04 و 24.04 طويلة الدعم، تم تفعيل خيار إعادة المحاولة تلقائياً لتفادي انقطاع الاتصال عند تحميل الحزم. عند قيام مدير النظام بتنفيذ أمر الترقية apt-get upgrade، يتحقق البرنامج من التوقيع الرقمي للمستودع عبر مفاتيح GPG؛ إلا أن حدوث قطع مصطنع في جلسة الاتصال يفتح ثغرة زمنية خطيرة.
يقوم المهاجم المتمركز في مسار حركة البيانات (Man-in-the-Middle) بإرسال حزم إعادة تعيين الاتصال (TCP Reset)، مما يدفع مدير الحزم APT لطلب استئناف التحميل عبر ترويسات HTTP Range. وفي لحظة استئناف نقل البيانات، يفشل الكود المصدري في تصفير مصفوفة فحص التجزئة المشفرة SHA256، مما يمكن المهاجم من حقن حزمة برمجية معدلة وخبيثة. ونظراً لأن استخراج وتثبيت الحزم يجري بصلاحيات المستخدم الجذر (Root)، فإن النصوص البرمجية المرفقة بالحزمة تنفذ على الفور دون أي عوائق دفاعية، مما يمنح المخترق سيطرة مطلقة على الخادم.
هندسة الشبكات وتكتيكات اعتراض خوادم الحزم
تكمن الخطورة الاستثنائية لهذه الثغرة في عدم حاجة المهاجمين لسرقة المفاتيح التشفيرية الخاصة بمستودعات التوزيعات الرسمية. بل يكفي التواجد في المسار الشبكي الرابط بين الخادم ومرايا التحميل (Mirrors)، سواء عبر تسميم خوادم DNS المحلية أو اختراق أجهزة التوجيه الوسيطة في مراكز البيانات أو خوادم التخزين المؤقت الشفافة مثل apt-cacher-ng.
عند بدء عملية التحديث، يسمح المهاجم للمصادقة التشفيرية الأولية بالمرور بنجاح تام، مما يخدع بروتوكول التحقق. وبمجرد تدفق حزم التثبيت الثنائية الكبيرة، يتم قطع الجلسة وحقن الحزمة البديلة التي تحمل ذات الحجم الشكلي، لتنتهي العملية بتثبيت برمجيات تجسس أو أبواب خلفية دائمة دون إطلاق أي إنذارات أمنية.
تداعيات الهجوم على خطوط البناء السحابية وحاويات دوكر
تمتد تداعيات هذا الخلل بعمق داخل بيئات التطوير والتشغيل المؤتمتة (CI/CD) وعناقيد كوبرنيتس التي تبني آلاف الحاويات يومياً اعتماداً على صور الأساس الرسمية لدبيان وأوبونتو. فالحاويات التي تنفذ أوامر التثبيت التلقائي تصبح عرضة للتسميم البرمجي أثناء مرحلة البناء، مما يؤدي إلى إنتاج صور تشغيلية مخترقة بطبيعتها تتجاوز أدوات الفحص الثابت التقليدية.
سارعت التوزيعات المتضررة لطرح حزم التحديث المعالجة، حيث أطلقت دبيان الإصدار apt 2.6.1-patch2. وتهيب الفرق الأمنية بمديري الأنظمة بضرورة تعطيل خاصية إعادة المحاولة مؤقتاً عبر إضافة السطر Acquire::Retries "0"; في ملفات الإعداد داخل المسار /etc/apt/apt.conf.d/ لحين استكمال ترقية كافة الخوادم وتأمين مسارات الاتصال عبر بروتوكولات HTTPS المشفرة.
آليات التفاف المهاجمين على التحقق التشفيري في طبقة المقابس
عند التعمق في الكود المصدري المكتوب بلغة C++ لوحدة pkgAcqArchive داخل مكتبات APT، يتضح أن الخلل ينشأ من عدم التزامن بين مؤشر الملف الفعلي على القرص الصلب ومصفوفة التجزئة التشفيرية العاملة في الذاكرة المؤقتة. فعندما تنقطع الجلسة بصورة مفاجئة، يرسل العميل طلب استئناف التحميل باستخدام ترويسة النطاق Range: bytes=offset-، لتقوم الدالة بحساب التجزئة للجزء الجديد فقط بدلاً من إعادة حساب البصمة التشفيرية لكامل الملف النهائي المدمج.
يتيح هذا القصور للمخترق حقن تعليمات برمجية تنفيذية في الحزم دون إثارة أي أخطاء تطابق رقمي عند تثبيت الحزمة عبر أداة dpkg. وتبرز هذه الواقعة أهمية التوجه المؤسسي نحو أنظمة التشغيل غير القابلة للتغيير (Immutable Infrastructure) مثل Talos Linux، التي تلغي مديري الحزم التقليديين بالكامل وتعتمد على تحديثات الصور الكاملة الموقعة رقمياً عبر قنوات آمنة ومغلقة.
كما تفرض هذه التطورات على مشغلي البيئات السحابية الهجينة في الشرق الأوسط ومراكز البيانات الإقليمية في دبي والخليج العربي مراجعة سياسات التخزين المؤقت الداخلي للمستودعات؛ إذ تبين أن الاعتماد على خوادم وسيطة غير موثقة يزيد من احتمالات اعتراض حركة البيانات، مما يستوجب فرض سياسات التشفير الإلزامي لكافة الاتصالات الداخلية ومطابقة التوقيعات الرقمية بصورة دورية ومستقلة.
أبعاد الأهمية الاستراتيجية لهذا التحول التقني
تمثل هذه الثغرة صدمة كبرى للثقة المؤسسية في مستودعات البرمجيات مفتوحة المصدر؛ إذ تثبت أن حماية التوقيعات الرقمية تفقد فاعليتها تماماً عند وجود أخطاء تزامن منطقية في طبقة النقل الشبكي.
التحقق التقني المستقل | شائعة في مواجهة الحقيقة الهندسية
ترددت مزاعم تفيد باختراق خوادم المفاتيح التشفيرية الخاصة بالمطورين الرئيسيين وتوقيع حزم خبيثة بصورة رسمية ومباشرة.
المفاتيح الخاصة سليمة ومحمية بالكامل. الخلل يقتصر على خطأ برمجي في كود العميل عند انقطاع الاتصال وعدم إعادة حساب تجزئة الملف النهائي بالشكل الصحيح.
المحور الثاني: كشف ثغرات هايبرفايزر زين بواسطة الذكاء الاصطناعي كلود (XSA-523)
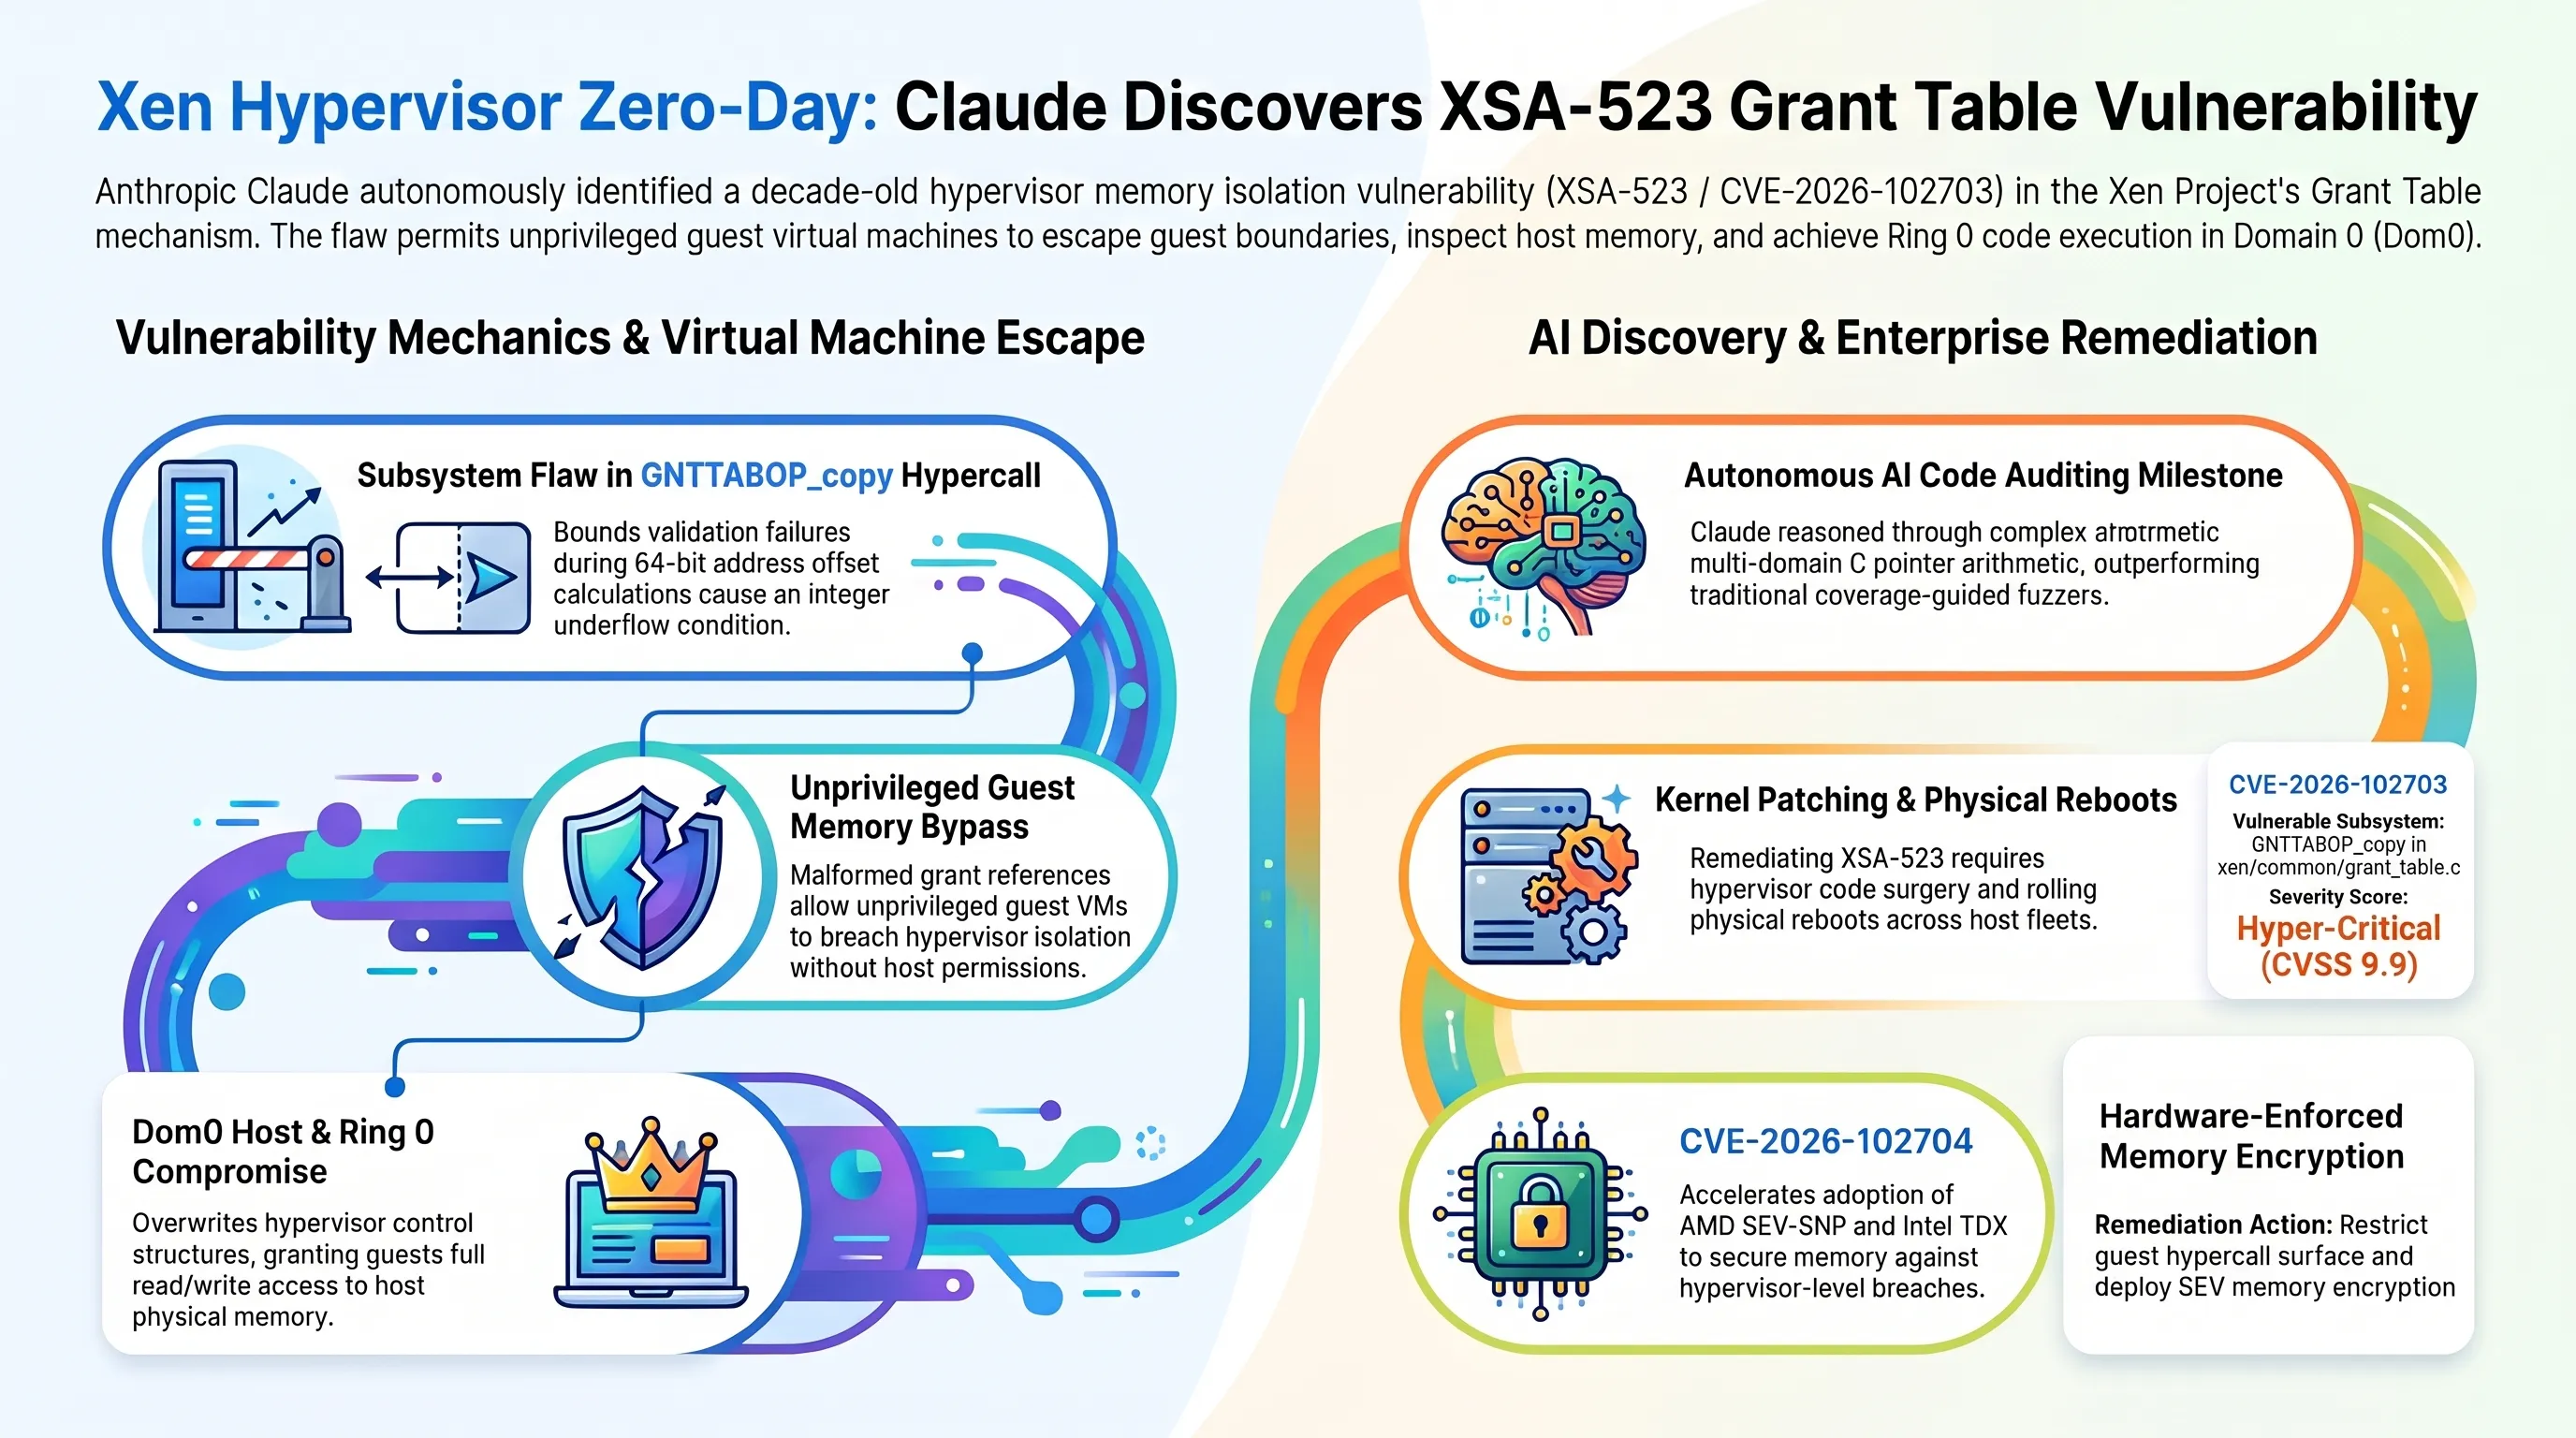
في حدث تاريخي غير مسبوق في سجلات هندسة النظم وأمن المعلومات المتقدم، أصدر مشروع زين (Xen Project) نشرته الأمنية الطارئة XSA-523، معلناً عن اكتشاف ثغرتين برمجيتين بالغة التعقيد في طبقة المحاكاة الافتراضية تحت المعرفين CVE-2026-102703 و CVE-2026-102704. يعد برنامج المراقبة الفائق زين (Xen Hypervisor) أحد الأعمدة المركزية التي شيدت عليها كبرى البنى السحابية المؤسسية في العالم، بما في ذلك خدمات أمازون السحابية (AWS EC2) ومنصات سيتريكس ونظام التشغيل الأمني الشهير Qubes OS.
تكتسب هذه الواقعة فرادتها التاريخية ليس فقط من خطورة الثغرات التقنية، بل من آلية اكتشافها؛ حيث تم التعرف على الخلل البرمجي وتحليله وتوثيقه بالكامل بواسطة النموذج اللغوي الذكي كلود (Claude) التابع لشركة أنثروبيك خلال مبادرة بحثية لتدقيق الكود المصدري للنواة. وفي حين اقتصرت تطبيقات الذكاء الاصطناعي السابقة على رصد أخطاء البناء السطحية، تمكن كلود من تحليل آلاف الأسطر البرمجية المكتوبة بلغة C واستنتاج ثغرة منطقية عميقة في إدارة الذاكرة ظلت خفية عن أعين المطورين البشريين لأكثر من عقد من الزمان.
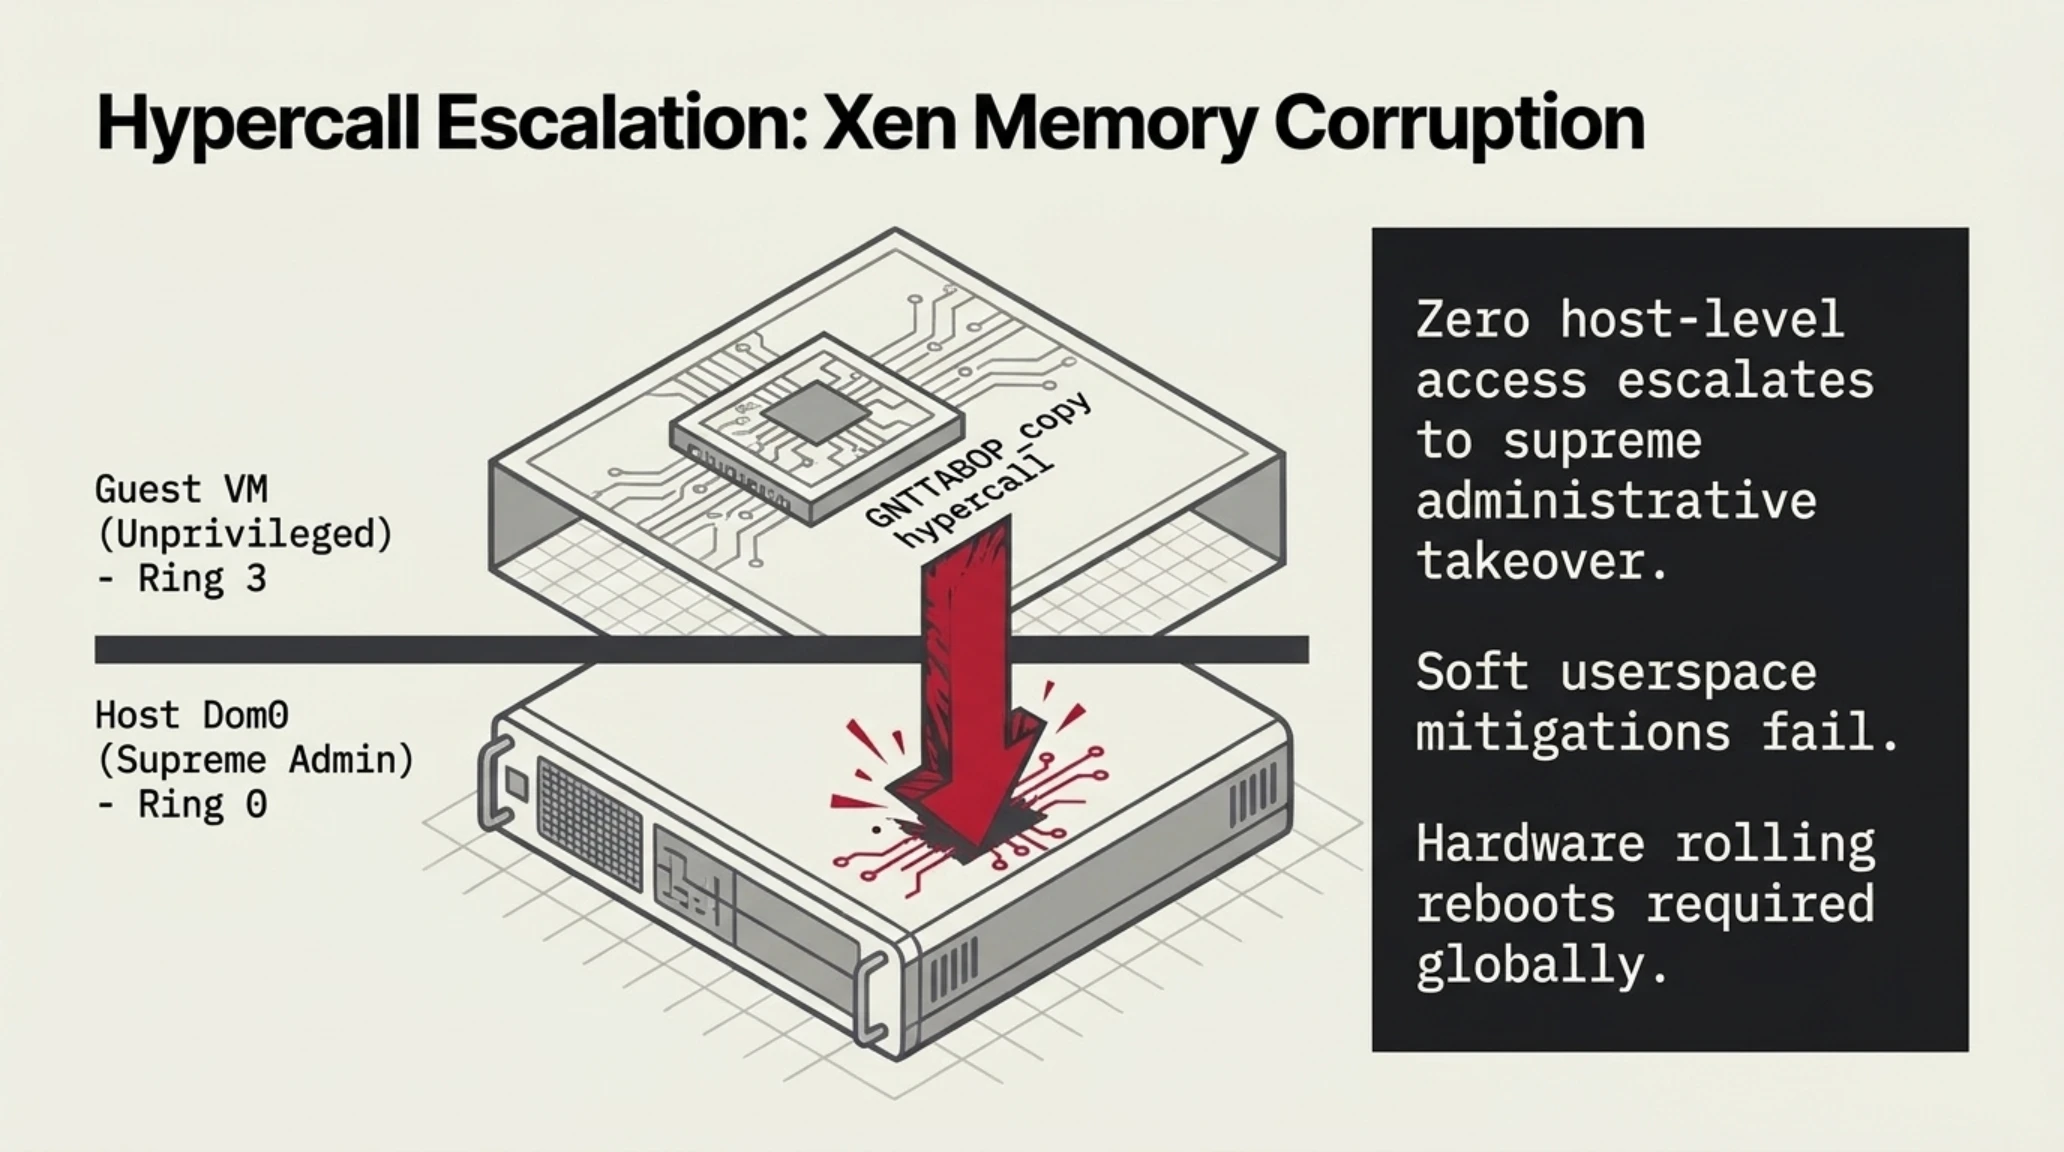
يرتكز الخلل الأمني في آلية نسخ المنح (Grant Copy) داخل جدول المنح (Grant Table) في الملف المصدري xen/common/grant_table.c. تم تصميم هذه الميزة لتسمح للأنظمة الافتراضية التابعة بمشاركة فريمات الذاكرة العشوائية RAM مباشرة مع الأنظمة الأخرى أو وحدات التشغيل دون الحاجة للرجوع إلى المعالج المركزي لتفادي تأخير النقل. إلا أن وجود خطأ في فحص الحدود الحسابية أثناء نداء النظام الفائق (Hypercall) من نوع GNTTABOP_copy يتسبب في حدوث نقص تدفق حسابي للأرقام الصحيحة (Integer Underflow).
كواليس التدقيق البرمجي المتقدم لنواة الأنظمة بواسطة الذكاء الاصطناعي
أوضحت التحليلات الهندسية أن نموذج كلود قام ببناء نموذج تجريدي متكامل لمسارات تنفيذ الكود (Control Flow Graph) وتتبع كيفية تعامل المؤشرات البرمجية مع وحدات إدارة الذاكرة بالمعالج (MMU). واكتشف النموذج أن إرسال طلب نسخ بين فريمات ذات أحجام غير متطابقة يؤدي إلى توجيه مؤشر الكتابة نحو عناوين فيزيائية حقيقية خارج النطاق المخصص للجهاز الافتراضي المهاجم.
ينتج عن ذلك هروب الجهاز الافتراضي (VM Escape) وكسر حواجز العزل الفيزيائي للذاكرة. وبذلك يستطيع أي مستخدم عادي داخل نظام ضيف قراءة وتعديل البيانات المخزنة في ذاكرة كافة الأنظمة الافتراضية الأخرى العاملة على ذات الخادم، وصولاً إلى الكتابة في ذاكرة النطاق الإداري الرئيسي (Dom0)، مما يعني فرض سيطرة مطلقة على الخادم الفعلي دون أدنى قدرة لأدوات الحماية التقليدية على اكتشاف النفاذ.
ضرورات إعادة تشغيل الخوادم الفيزيائية في مراكز البيانات العالمية
أكدت إدارة مشروع زين عدم وجود أي تدابير برمجية مؤقتة يمكن تطبيقها في طبقة المستخدم لعلاج الثغرة دون ترقيع النواة؛ حيث يتعين على كافة مشغلي مراكز البيانات تطبيق التحديثات البرمجية وإجراء إعادة تشغيل شاملة لكافة الخوادم الفيزيائية (Physical Host Reboot)، وهو ما تطلب عمليات صيانة استثنائية منسقة عالمياً لضمان استمرارية الخدمات الحساسة.
مستقبل فحص البرمجيات التحتية: مقارنة بين كلود وأدوات الفحص التقليدية
يسلط نجاح كلود الضوء على القيود الجوهرية لأدوات الاختبار العشوائي الموجهة (Fuzzers) مثل Syzkaller و AFL++؛ حيث تعاني تلك الأدوات من انفجار حالات الاختبار عند التعامل مع نداءات النظام المعقدة متعددة النطاقات. في المقابل، يمتلك النموذج اللغوي القدرة على استيعاب السياق الدلالي لمؤشرات لغة C وإدراك الفروق الدقيقة في حسابات أطر الذاكرة الحقيقية (MFNs)، مما مكنه من صياغة سيناريو استغلالي محكم يستهدف الثغرة بدقة رياضية متناهية وفي وقت قياسي.
ويعزز هذا الاكتشاف المطالبات المتصاعدة بضرورة تبني معمارية الحوسبة السرية على مستوى السيليكون (Confidential Computing) مثل تقنيات AMD SEV-SNP و Intel TDX؛ حيث توفر هذه المعالجات تشفيراً عتادياً مستقلاً لذاكرة الأجهزة الافتراضية، مما يضمن بقاء بيانات النظم معماة حتى في حال نجاح المهاجم في كسر عزل الهايبرفايزر وقراءة الذاكرة الفيزيائية للخادم المضيف.
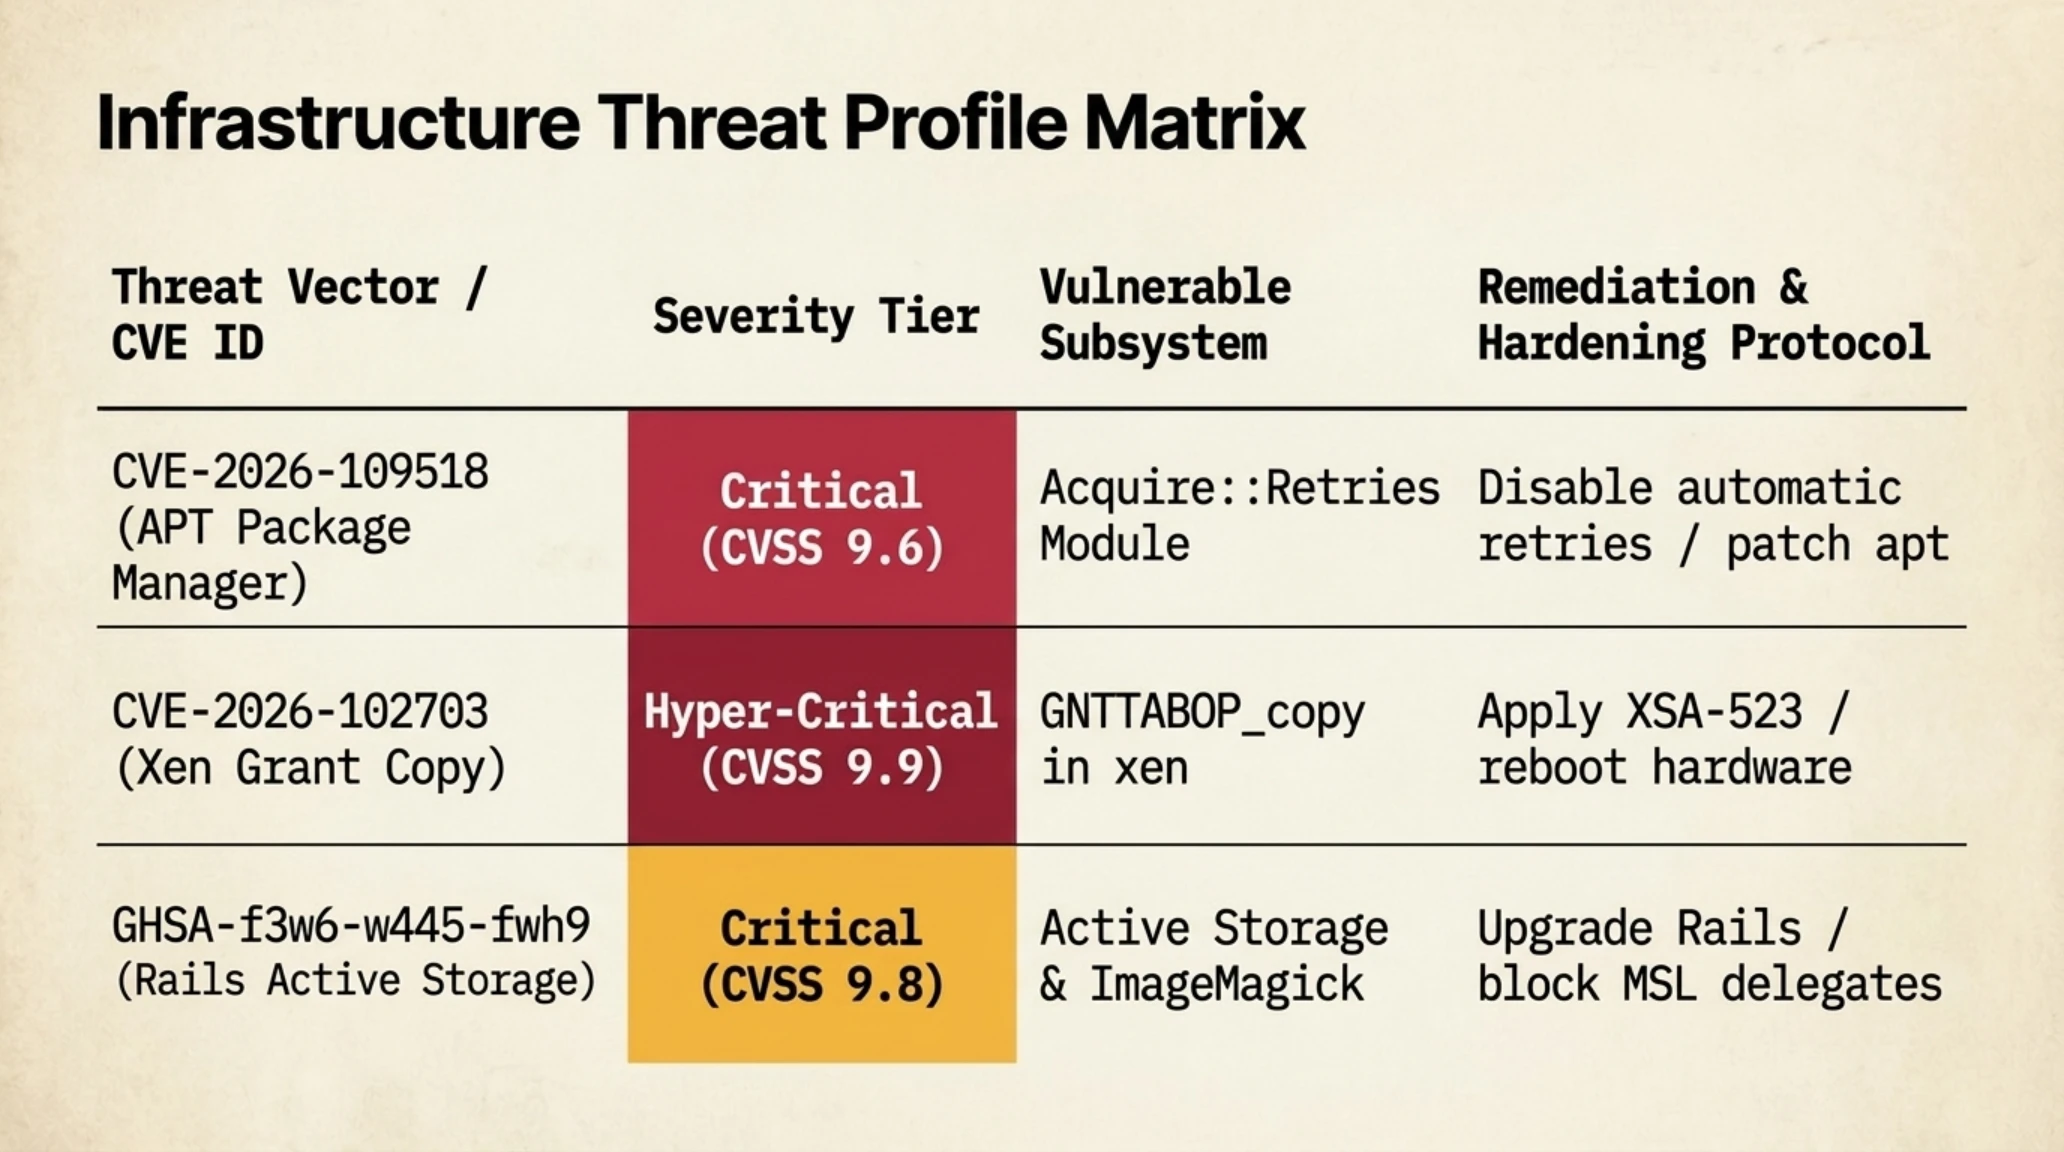
مصفوفة تقييم المخاطر السيبرانية للبنية التحتية
| معرف الثغرة / مسار التهديد | مستوى الخطورة | المكون البرمجي المصاب | بروتوكول المعالجة والتحصين |
|---|---|---|---|
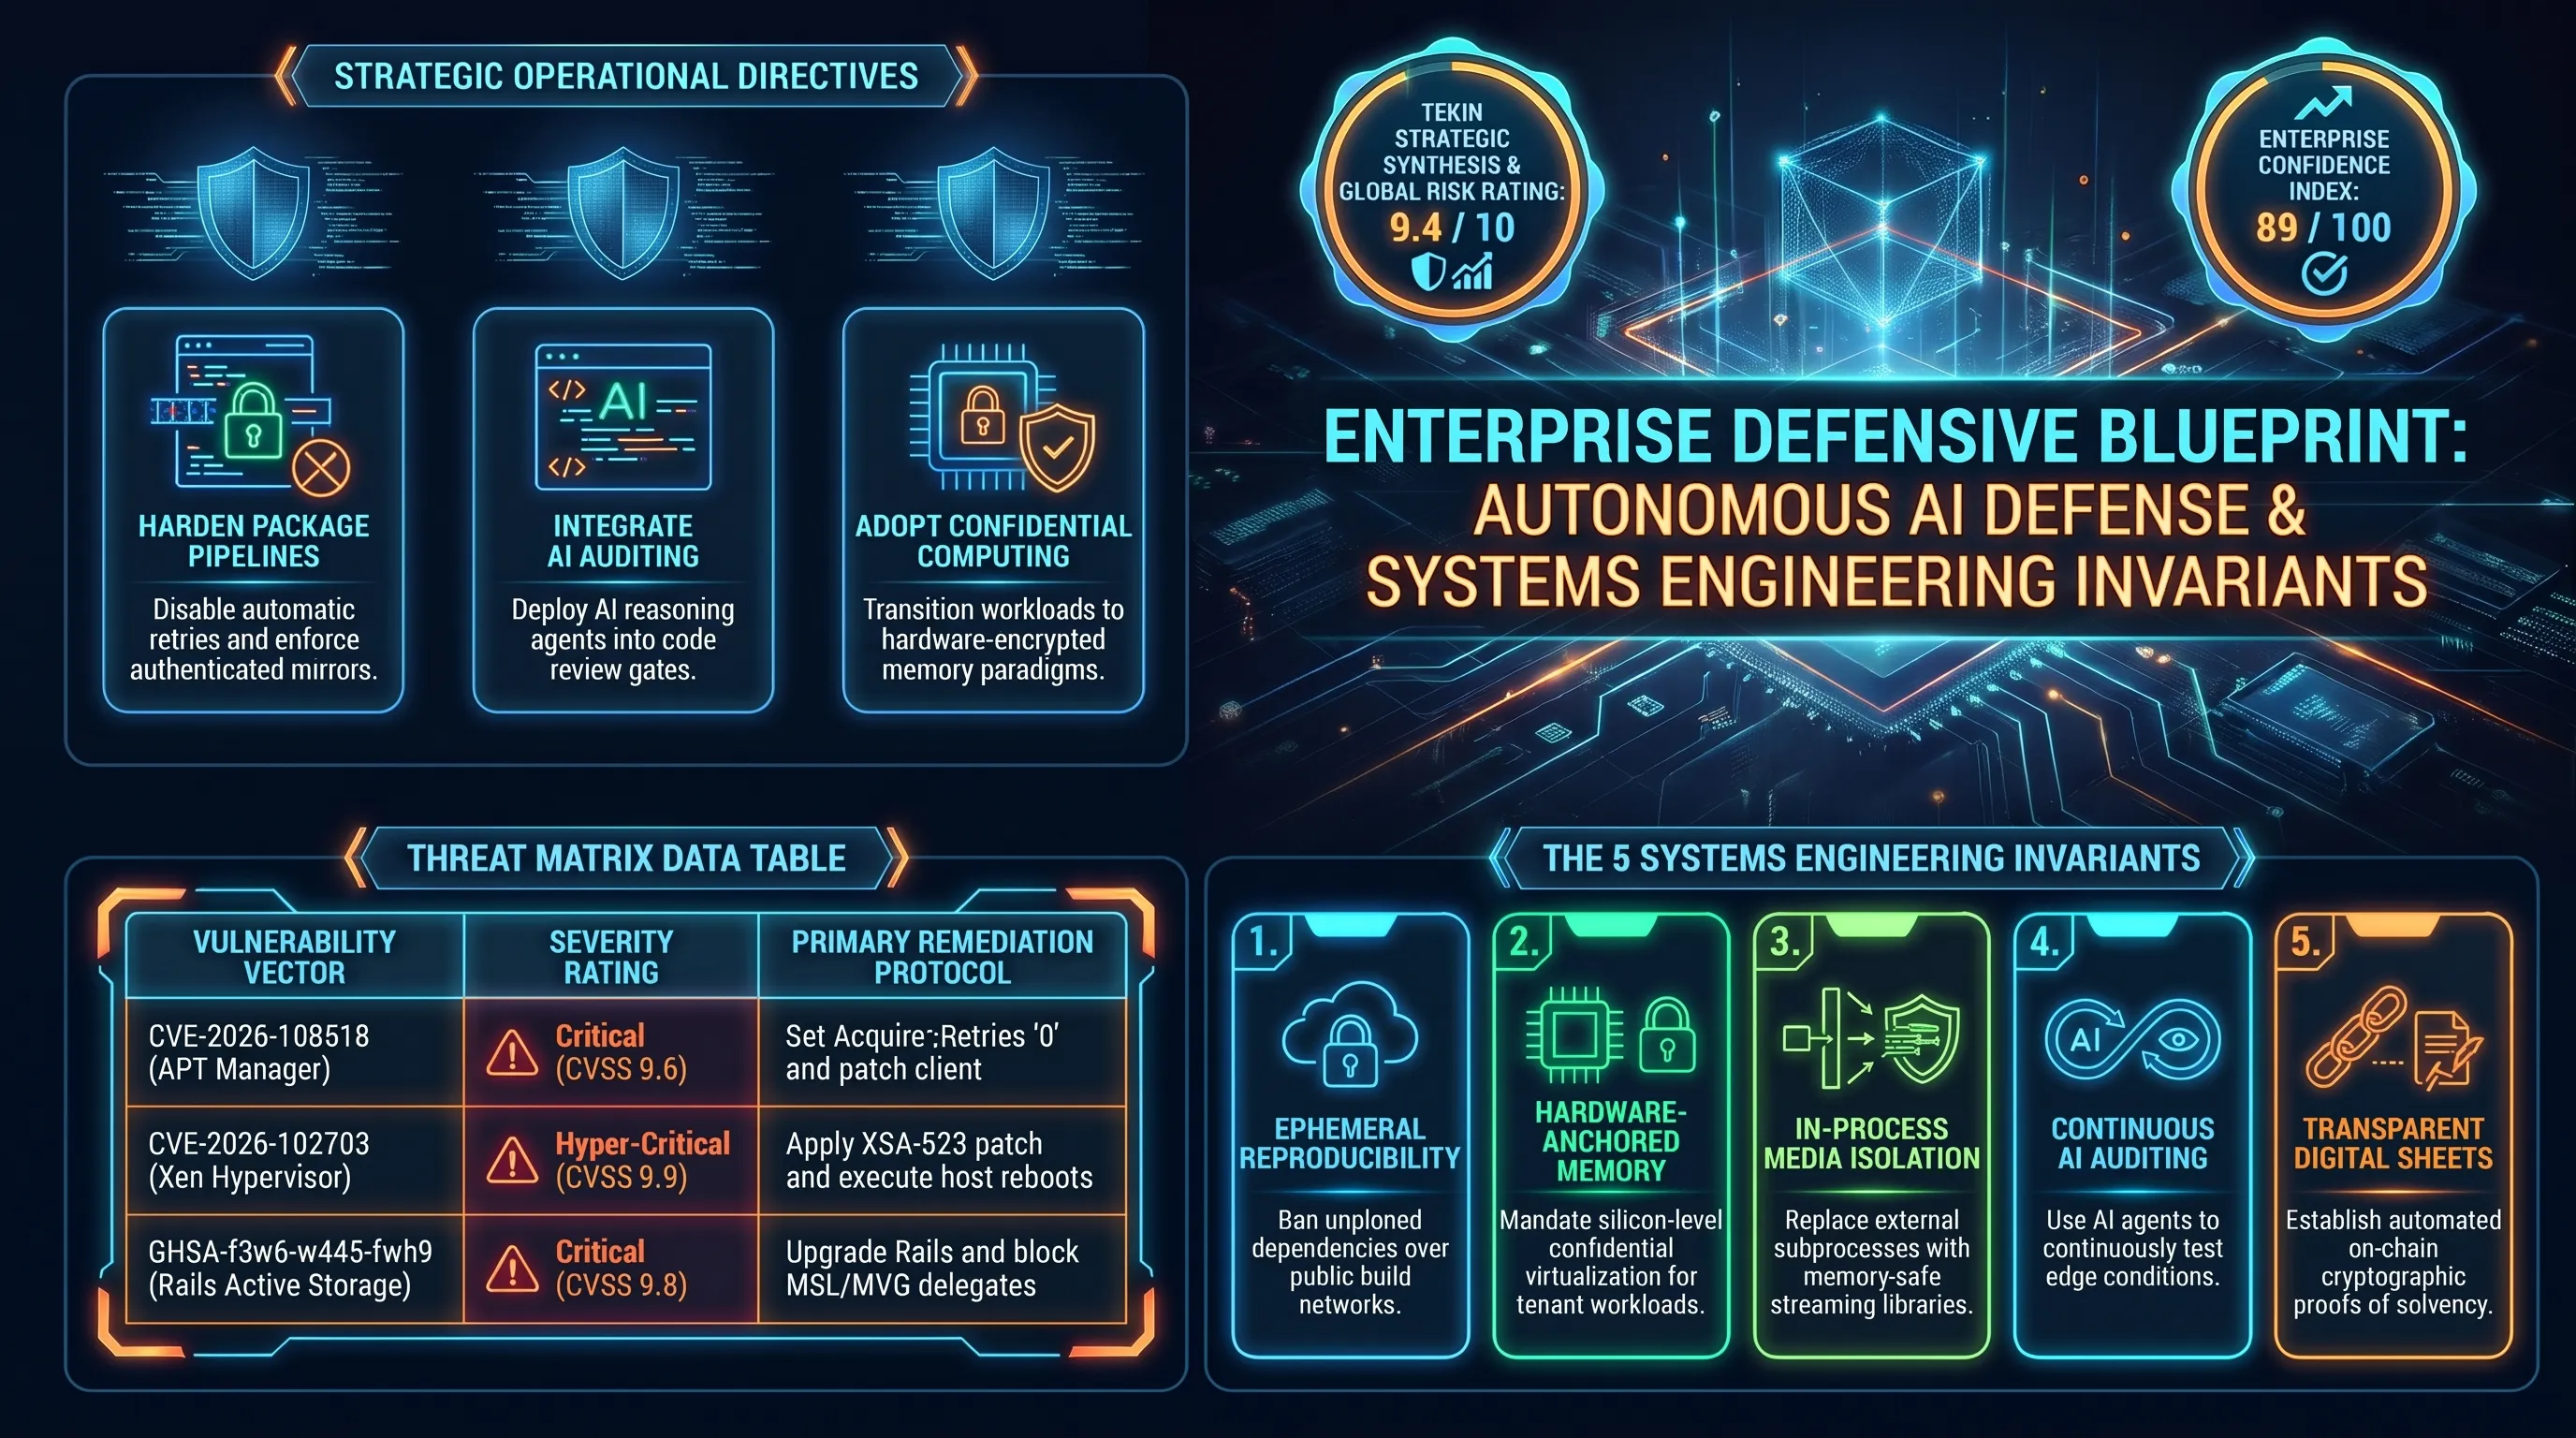
| CVE-2026-109518 (مدير حزم لينكس) | حرجة للغاية (CVSS 9.6) | وحدة إعادة المحاولة Acquire::Retries | إيقاف خيار إعادة المحاولة وتطبيق حزم APT المحدثة |
| CVE-2026-102703 (هايبرفايزر زين) | فوق الحرجة (CVSS 9.9) | دالة GNTTABOP_copy في جدول المنح | تطبيق رقعة XSA-523 وإعادة تشغيل الخوادم كلياً |
| CVE-2026-102704 (اختراق النطاق Dom0) | حرجة للغاية (CVSS 9.7) | تخطيط نداءات الهايبركال لذاكرة الخادم | عزل مسارات المعالجة وتفعيل التشفير السيليكوني SEV |
| GHSA-f3w6-w445-fwh9 (روبي أون ريلز) | حرجة (CVSS 9.8) | وحدة التخزين النشط ومعالجة ImageMagick | ترقية إطار ريلز فوراً وحظر معالجات MSL البرمجية |
يوثق التحليل المرئي أدناه الخطوات التقنية الدقيقة لإعادة إنتاج ثغرة استبدال الحزم في APT وآليات تجاوز عزل الذاكرة في مراقب الأجهزة الافتراضية Xen:
المحور الثالث: ثغرة حرجة 9.8 في وحدة التخزين النشط لإطار عمل روبي أون ريلز
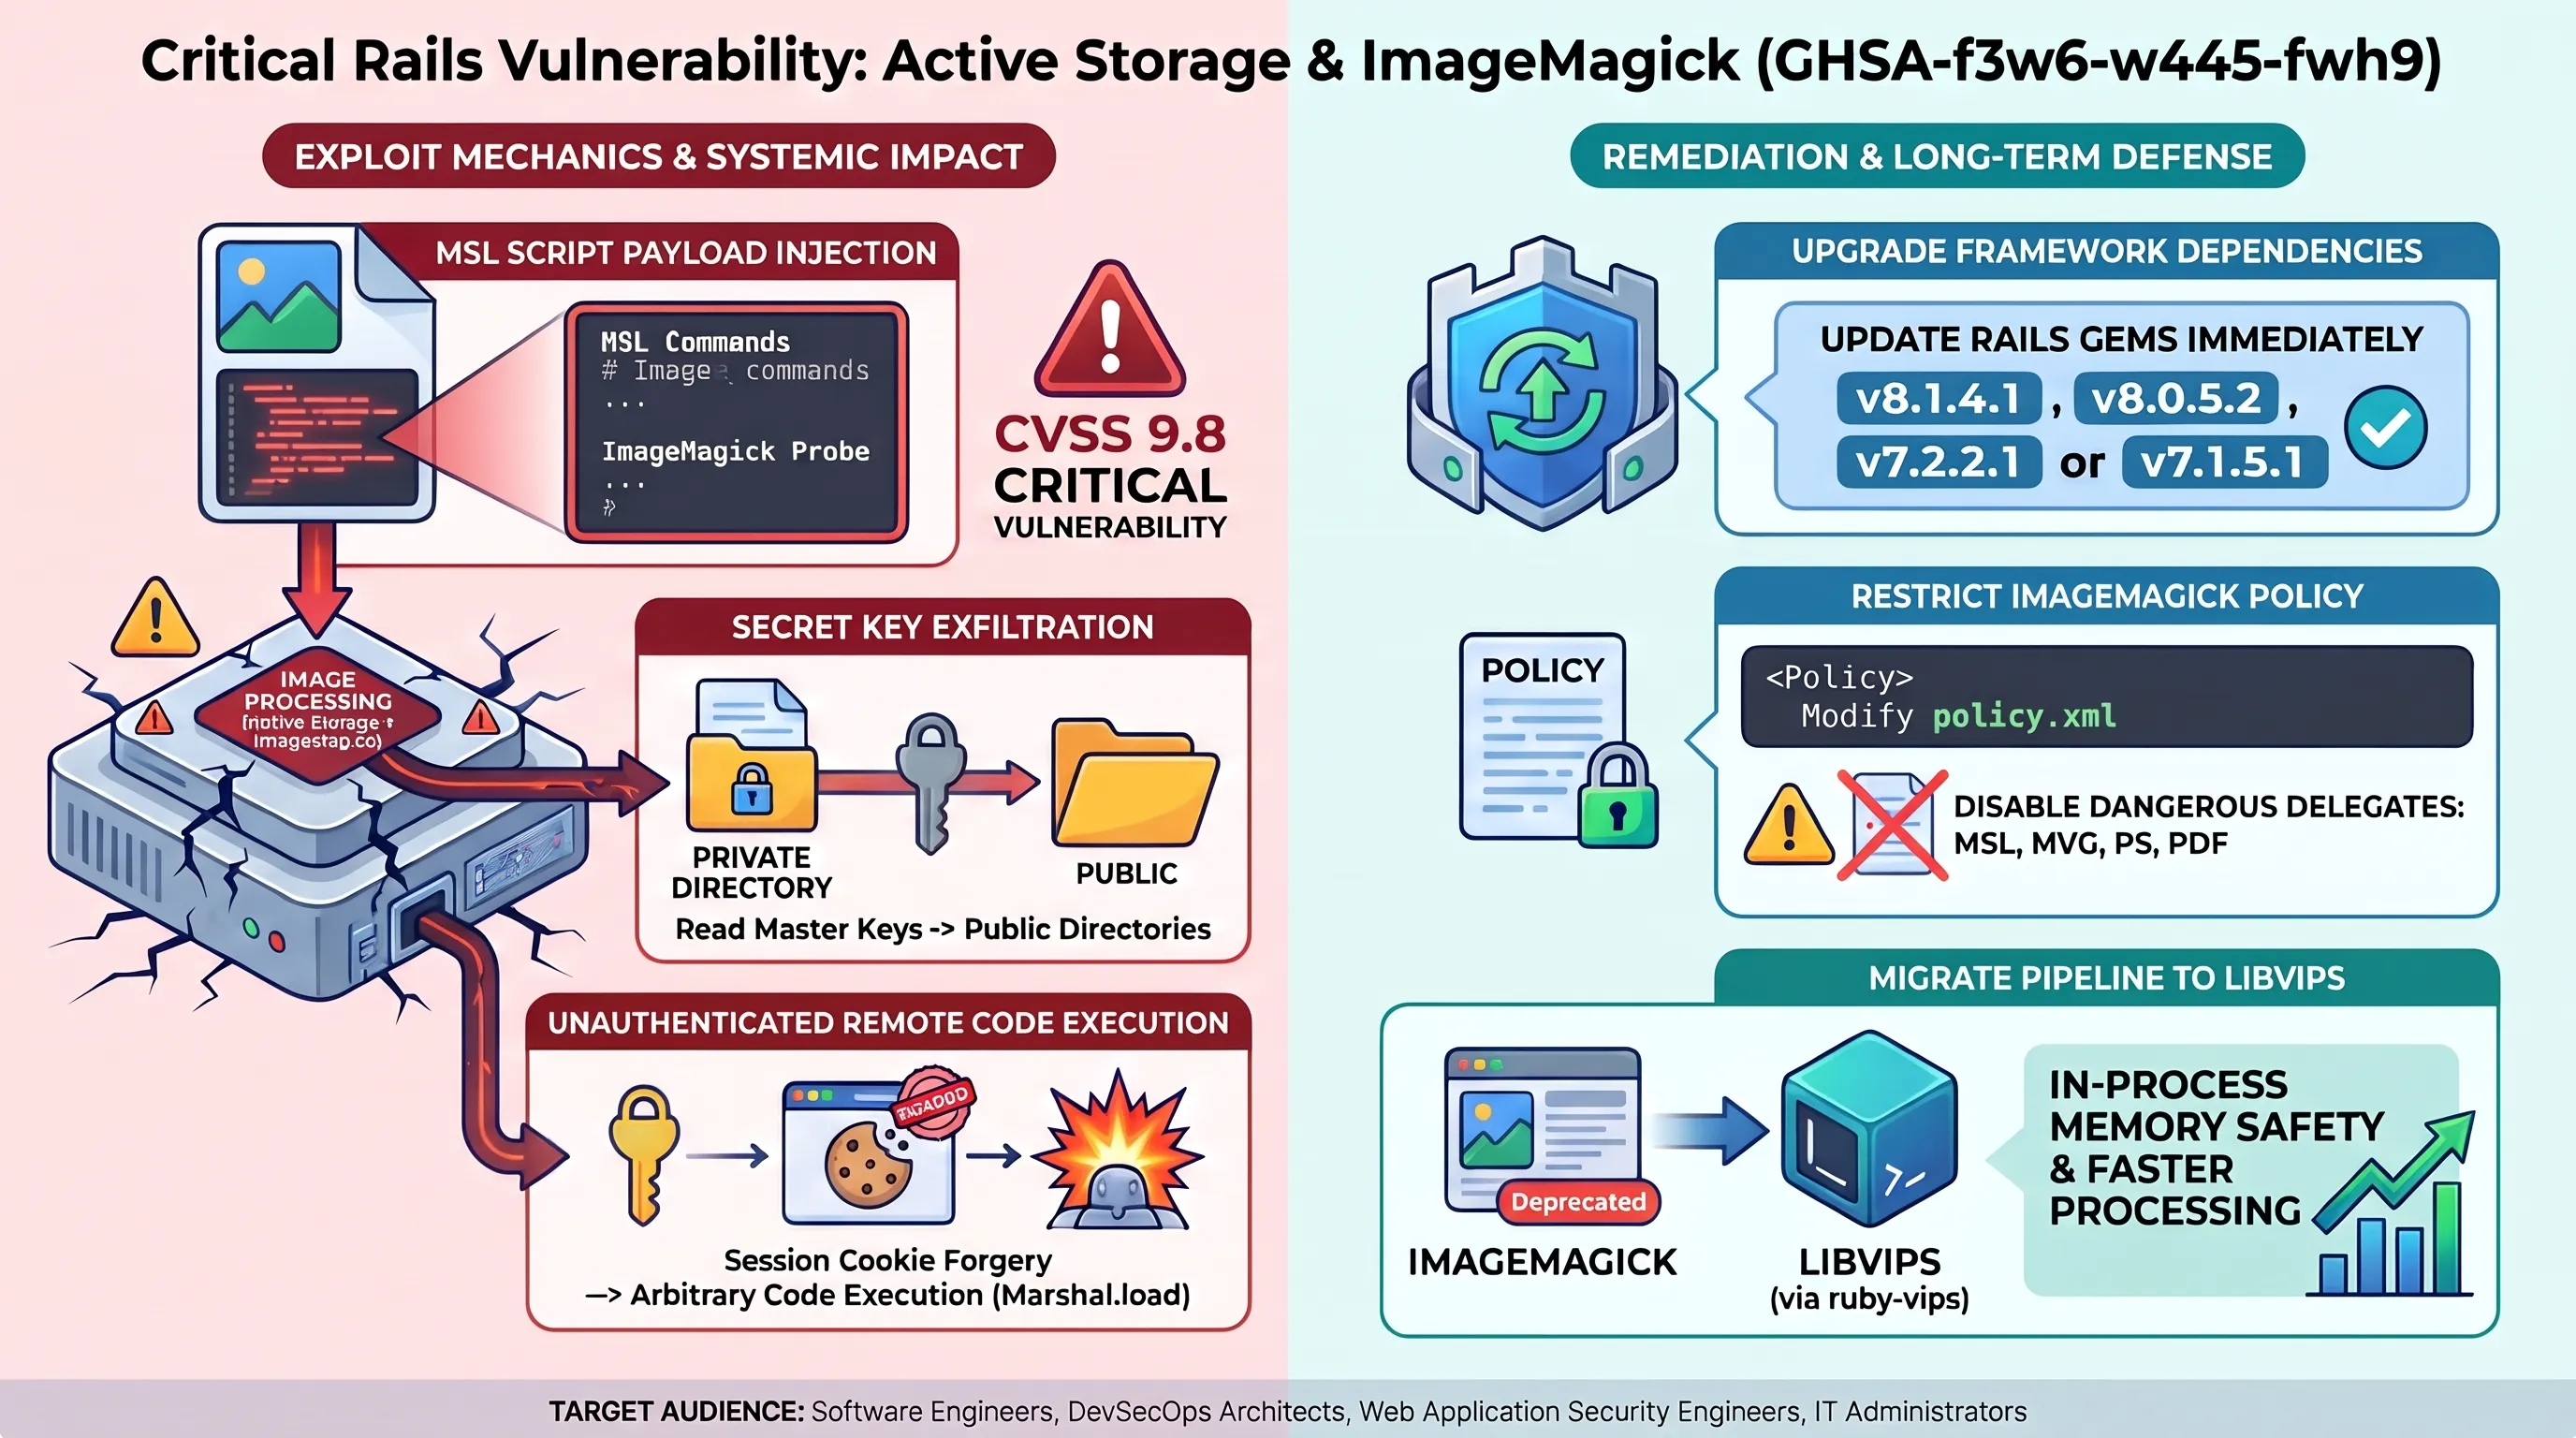
تلقى قطاع تطوير تطبيقات الويب المؤسسية والمنصات التقنية صدمة مدوية إثر نشر التقرير الأمني GHSA-f3w6-w445-fwh9، الذي يوثق ثغرة أمنية مدمرة بدرجة خطورة بلغت 9.8 من أصل 10 في إطار العمل الشهير روبي أون ريلز (Ruby on Rails). تعتمد منصات رقمية عملاقة مثل غيت هاب وشوبيفاي وسترايب على هذا الإطار لإدارة الخدمات السحابية، مما يجعل أي تصدع في طبقاته البرمجية تهديداً واسع النطاق.
تستهدف الثغرة المكون المدمج Active Storage المسؤول عن رفع وحفظ وتعديل الملفات والوسائط المتعددة بالتعاون مع مكتبة ImageMagick الخارجية. فعندما يستقبل الخادم صوراً من المستخدمين لتغيير أبعادها أو قصها، يعتمد ريلز على الامتداد الظاهري للملف للتحقق من سلامته، دون إجراء تدقيق وفلترة معمقة لبنية البايتات الداخلية للبيانات المرفوعة.
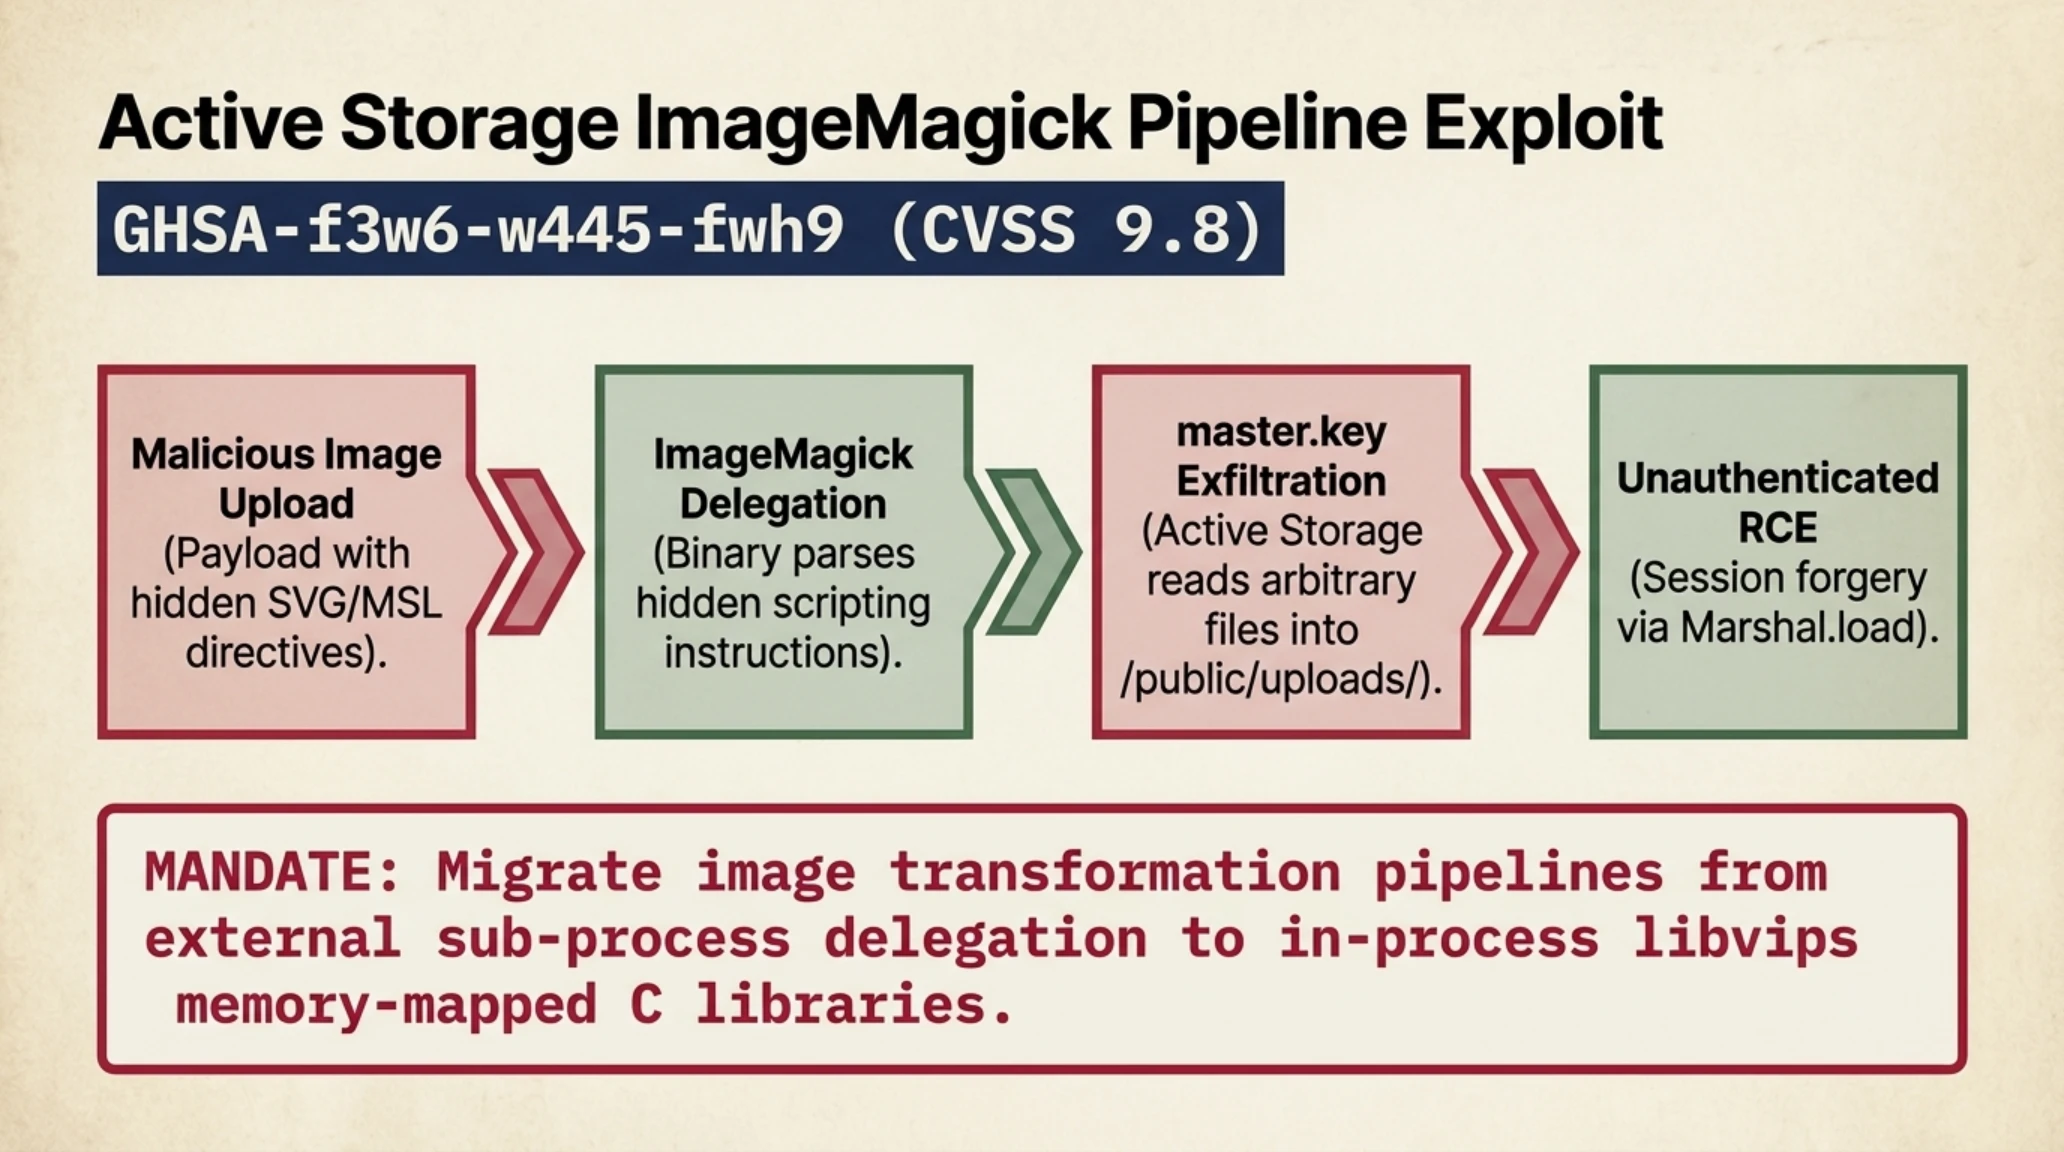
يستغل المخترقون هذا التراخي البرمجي عبر بناء ملفات صور وهمية تحتوي في داخلها على نصوص برمجية تنفيذية بلغة MSL (Magick Scripting Language) أو وسوم SVG خبيثة. وعندما ترسل مكتبة المعالجة الملف لتعديل أبعاده، يفسر المحرك الأوامر المخبأة بداخله كتعليمات نظام تشغيل مباشرة، مما يسمح لأي مستخدم مجهول الهوية وبدون تسجيل دخول بقراءة ملفات النظام الحساسة أو كتابة ملفات خبيثة في مسارات التشغيل الرئيسية.
آليات استخراج المفاتيح السرية وتزوير جلسات المشرفين
يتيح استخدام التعليمة البرمجية <msl><image><read filename='...' /><write filename='...' /></image></msl> قراءة مفاتيح الإعدادات السرية للمشروع المشفرة داخل config/credentials.yml.enc، واستخراج المفتاح الأساسي للتوقيع الرقمي (secret_key_base) ونقلها إلى المجلدات العامة لتحميلها فوراً.
يعد الحصول على هذا المفتاح كفيلاً بانهيار المنظومة الأمنية للموقع بالكامل؛ إذ يستطيع المهاجم تزوير ملفات تعريف الارتباط المشفرة (Cookies) الخاصة بمديري النظام، وتنفيذ أوامر برمجية عشوائية عن بعد عبر استغلال دوال إلغاء التسلسل Marshal.load دون الحاجة لمعرفة كلمات المرور.
مخاطر استدعاء العمليات الفرعية والتحول الاستراتيجي نحو محرك libvips
يرجع السبب الرئيسي لتكرار ثغرات معالجة الصور في تطبيقات ريلز إلى اعتماد حزمة mini_magick على إطلاق عمليات نظام فرعية (Subprocesses) لتشغيل أدوات ImageMagick عبر سطر الأوامر. ولا يقتصر ضرر هذا التصميم على استهلاك موارد المعالج وتبطئ الأداء فحسب، بل يفتح الباب واسعاً أمام المترجمات النصية القديمة المدمجة في المكتبة لتفسير الأوامر الخبيثة.
لذلك، يتوجه المطورون عالمياً نحو اعتماد مكتبة libvips الحديثة كبديل آمن وسريع؛ حيث تعمل المكتبة داخل مساحة الذاكرة المباشرة للتطبيق دون تشغيل نصوص برمجية فرعية، مما يرفع سرعة معالجة وتحويل الوسائط بمقدار 4 إلى 8 أضعاف ويقضي تماماً على خطر ثغرات حقن أوامر النظام.
إرشادات المعالجة الصارمة والتحول نحو مكتبة libvips
طرح فريق أمن ريلز إصدارات معالجة عاجلة تشمل v8.1.4.1 و v8.0.5.2 والإصدارات الفرعية المتوافقة مع السلسلة 7.x. ويتعين على مديري الأنظمة ترقية ملفات الحزم فوراً وإلغاء فاعلية المفاتيح الحالية وإعادة تعيين جلسات المستخدمين النشطة.
كما يُوصى بشدة بتعديل ملف إعدادات مكتبة الصور في المسار /etc/ImageMagick-7/policy.xml وحظر معالجة الصيغ النصية الخطرة بإضافة الأمر <policy domain="coder" rights="none" pattern="MSL,MVG,PS,PDF,EPS,HTTPS" />، مع التوجه الاستراتيجي لاستبدال المكتبة بمحرك libvips الحديث الذي يعالج الوسائط في الذاكرة دون فتح عمليات فرعية على مستوى النظام، مما يقلص مساحة التهديدات السيبرانية بصورة جذرية.
قاموس تيكين للمصطلحات التقنية المتقدمة
📚 الملفات الاستخباراتية المصنفة وذات الصلة في تكين غيم
إذا كنت ترغب في التعمق أكثر واكتشاف أحدث تطورات الذكاء الاصطناعي السيبراني والبنى التحتية المستقلة، فلا تفوت تشريح هذه الملفات الحصرية في تكين غاراج:
المحور الرابع: أوبن إيه آي تزيح الستار عن نموذج Images 2.6 وتوليد صور GIF متحركة في تشات جي بي تي
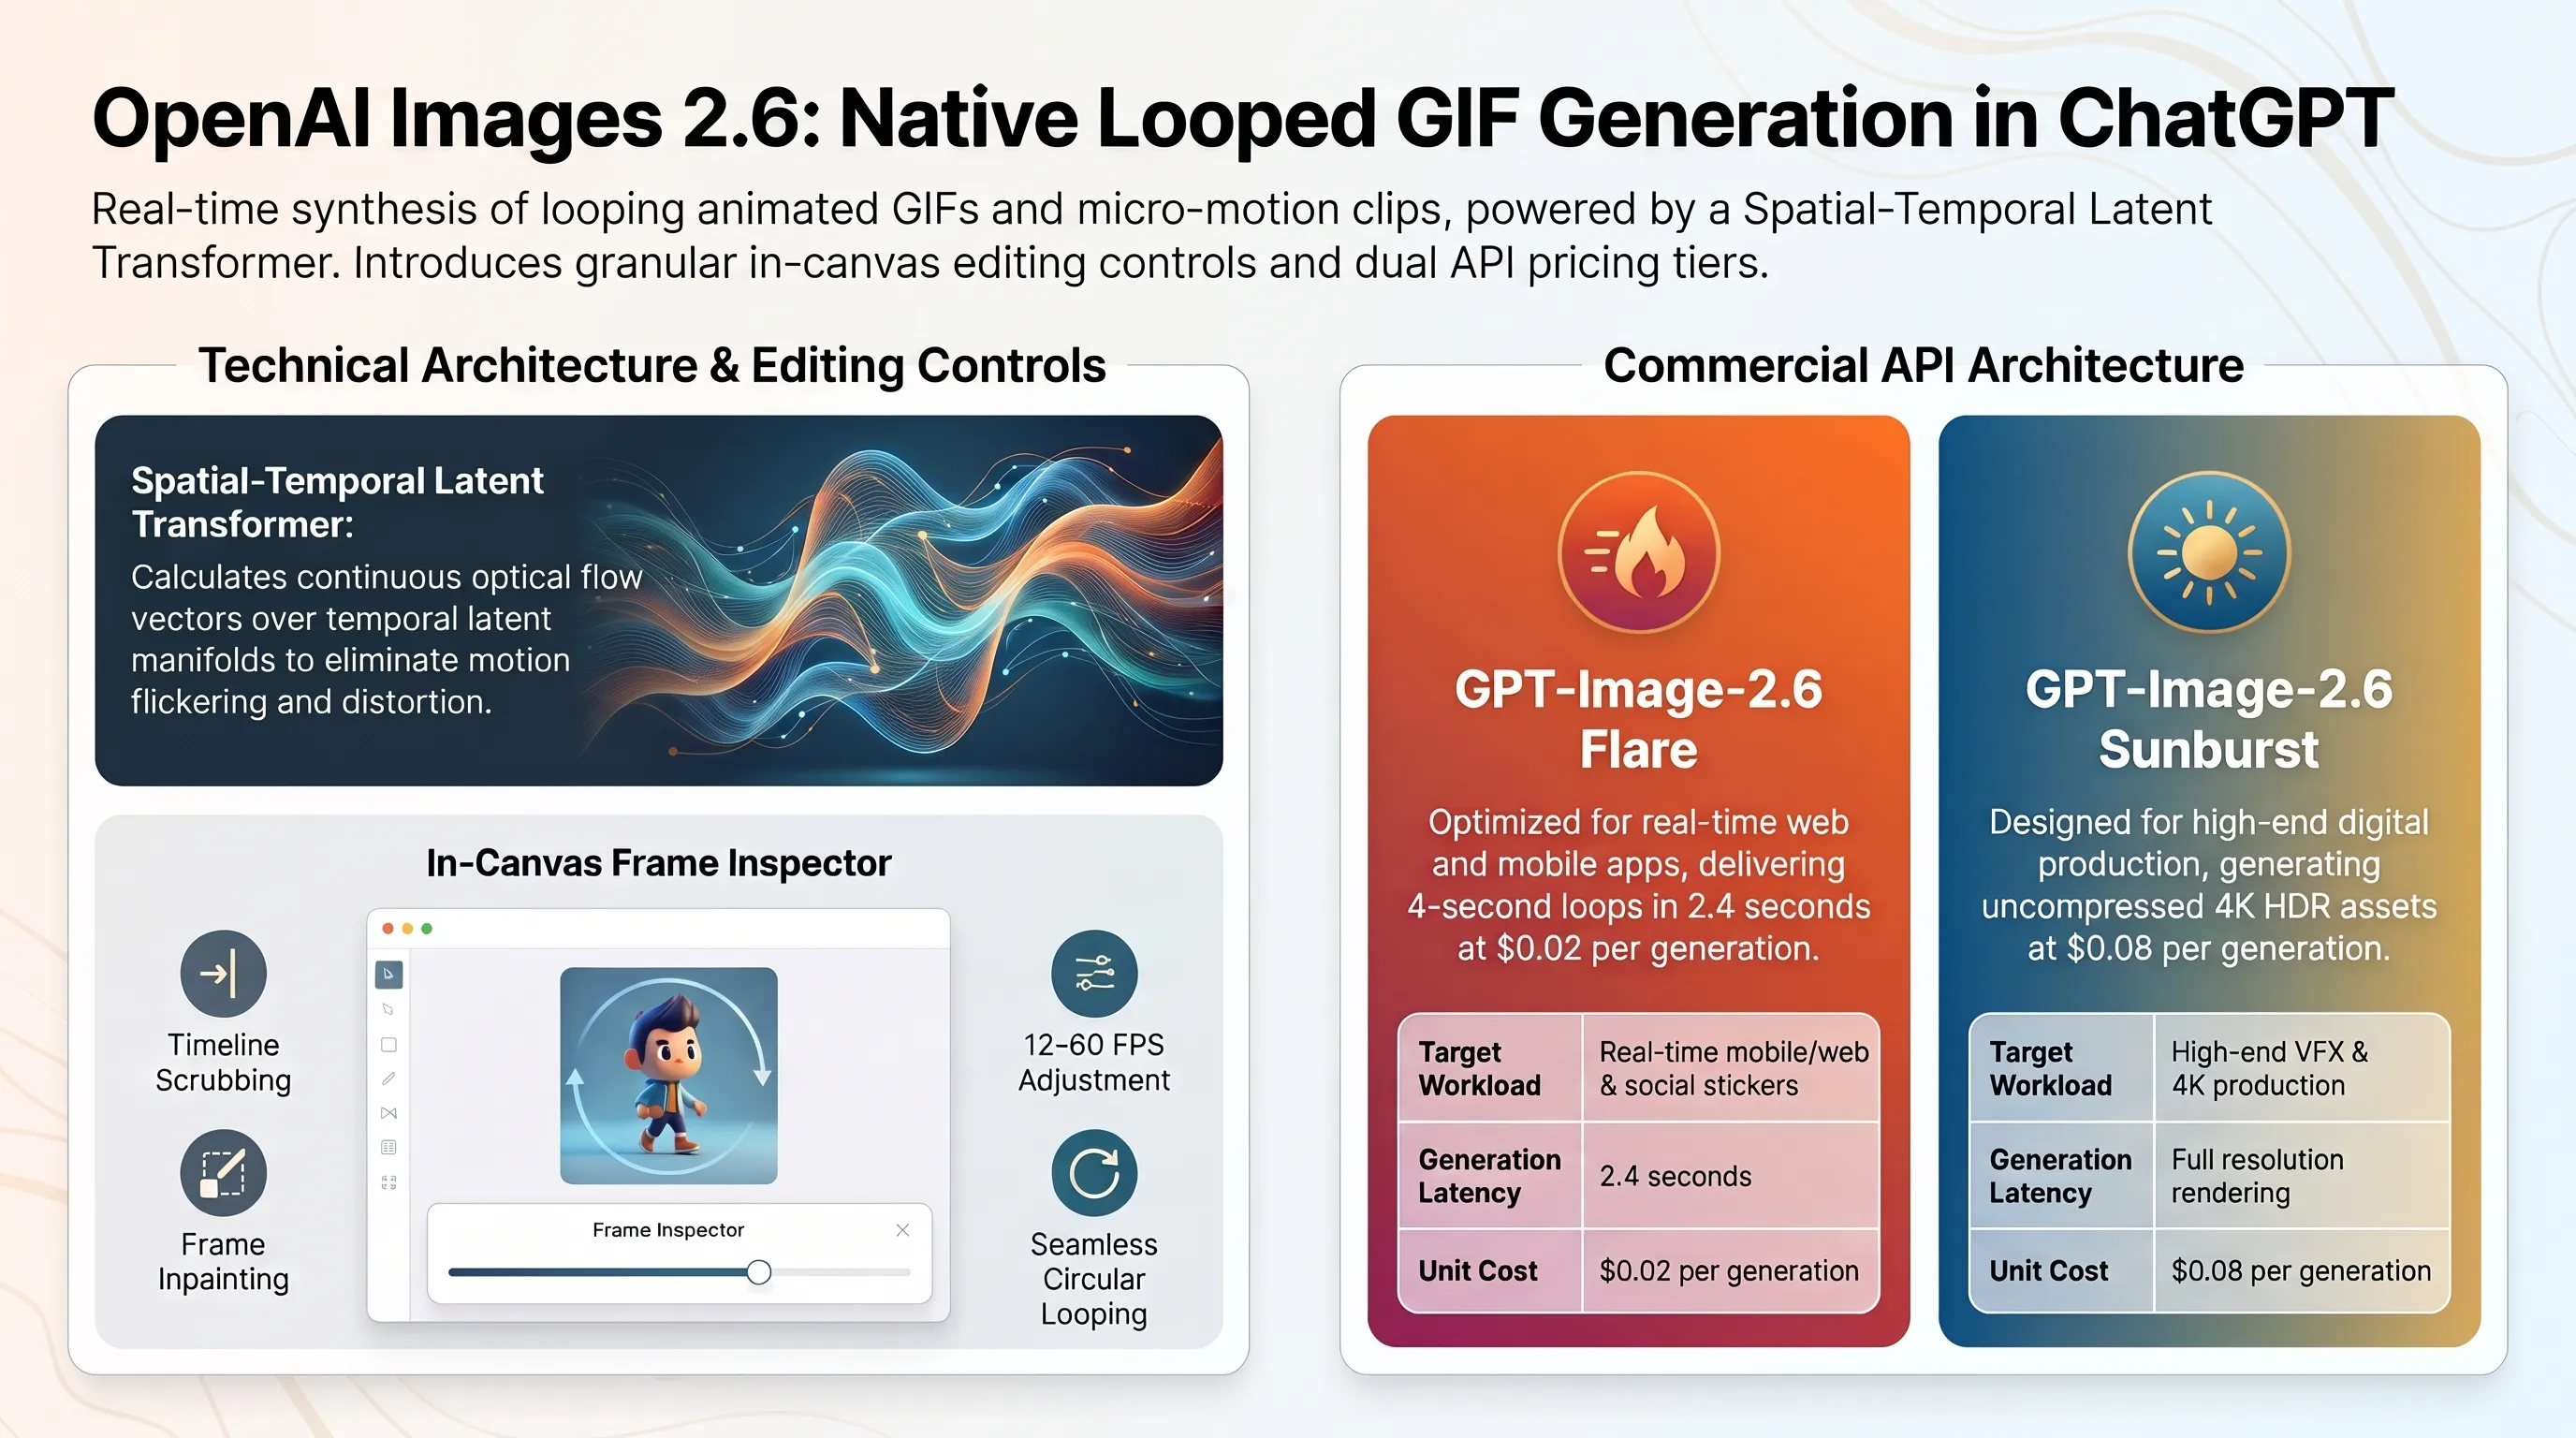
في خطوة مباغتة ودون تمهيد إعلامي مسبق، أطلقت شركة أوبن إيه آي (OpenAI) أحدث نماذجها البصرية التوليدية تحت مسمى Images 2.6، مدمجاً مباشرة داخل واجهة تشات جي بي تي لمشتركي باقات Plus و Team و Pro ومتاحاً عبر واجهات برمجة التطبيقات (API). تتيح هذه الترقية الثورية للمستخدمين إمكانية إنشاء صور ورسوم متحركة بصيغة GIF ومقاطع فيديو دائرية قصيرة متكررة بسلاسة بمجرد كتابة أوامر نصية طبيعية.
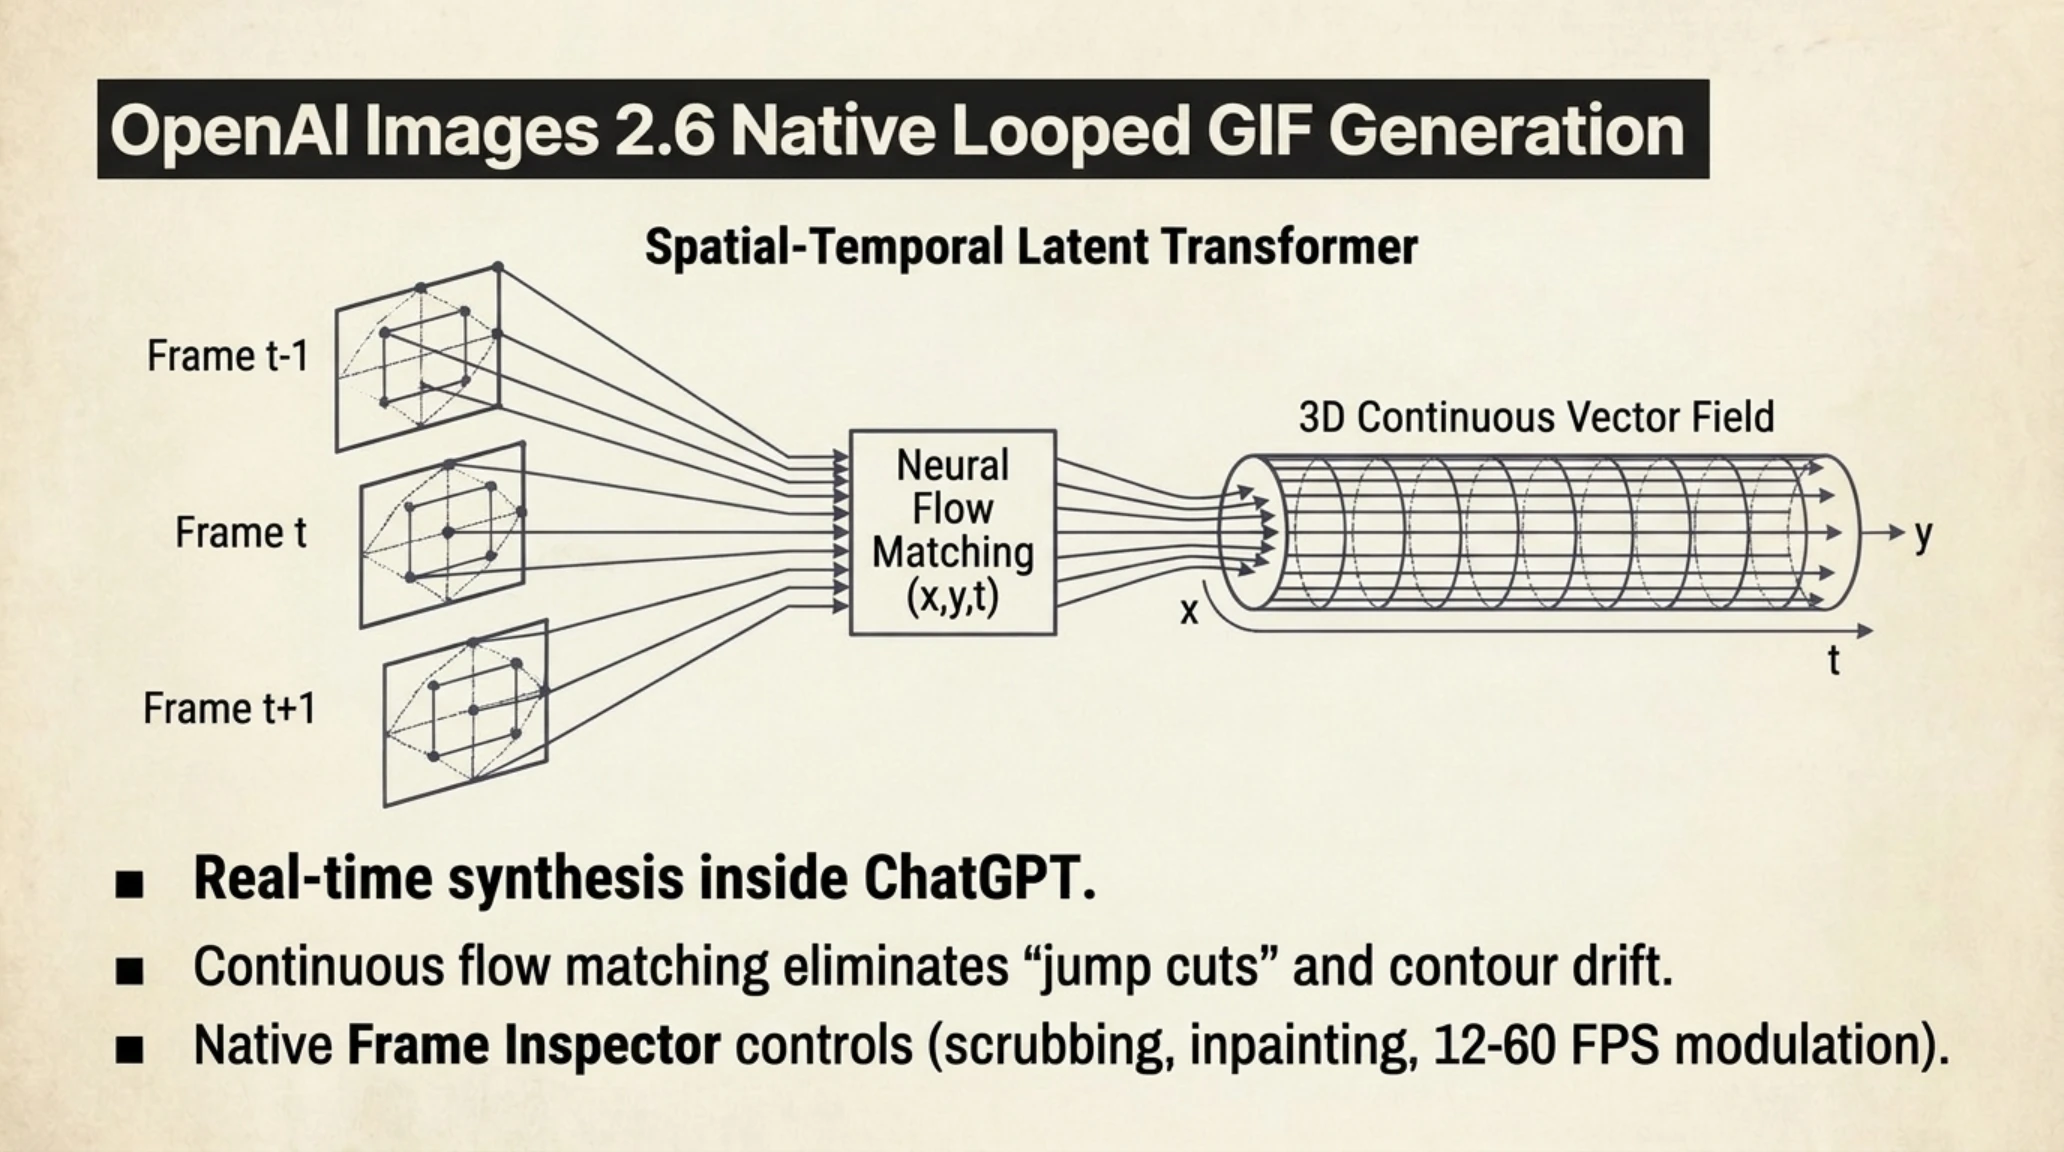
تاريخياً، عانت نماذج توليد الرسوم الحركية من مشكلة فقدان التماسك الزمني؛ حيث كانت ملامح الشخصيات تتشوه بين لقطة وأخرى وتضطرب خطوط الإضاءة وظلال المشهد. نجح نموذج Images 2.6 في تجاوز هذه المعضلة عبر هندسة ترانسفورمرز مدمجة للانتباه المكاني-الزماني (Spatial-Temporal Attention) تجمع بين انتشار الرسوم وحساب متجهات تدفق الحركة البصرية. وبذلك يحافظ النموذج على دقة ملامح الوجوه، وثبات كتل الأجسام وتناسق الحركة عبر مقاطع تتراوح مدتها بين ثانيتين إلى 6 ثوانٍ بجودة استوديو متكاملة.
هندسة الانتباه المكاني-الزماني والتحكم فريم-باي-فريم
يعتمد النموذج على خط إنتاج عصبي ثنائي المراحل: تقوم المرحلة الأولى بإنشاء إطار ارتكاز رئيسي فائق الدقة (Anchor Frame) يحدد تفاصيل النمط البصري والهوية الجمالية، ثم تتولى وحدة الانتباه الزمني حساب مسارات حركة البيكسلات لإنشاء الإطارات اللاحقة بدقة فيزيائية متناسقة. ويتيح ذلك للمصممين تحريك العناصر السائلة أو دوران زوايا التصوير دون حدوث أي تشوه بصري ملموس.
والأهم من ذلك، أضافت أوبن إيه آي أداة مفتش الإطارات (Frame Inspector) التفاعلية داخل شات جي بي تي، والتي تمكن المبدعين من استعراض الإطارات واحداً تلو الآخر، وإعادة توليد أو معالجة أي إطار يظهر فيه عيب طفيف، وضبط معدل الإطارات (من 12 إلى 60 إطاراً في الثانية)، وقفل حلقة البداية والنهاية لإنشاء تكرار دوري مغلق خالٍ من الومضات دون الحاجة لبرامج المونتاج المتخصصة.
ثورة أتمتة صناعة الأصول الترويجية وملصقات المنصات الاجتماعية
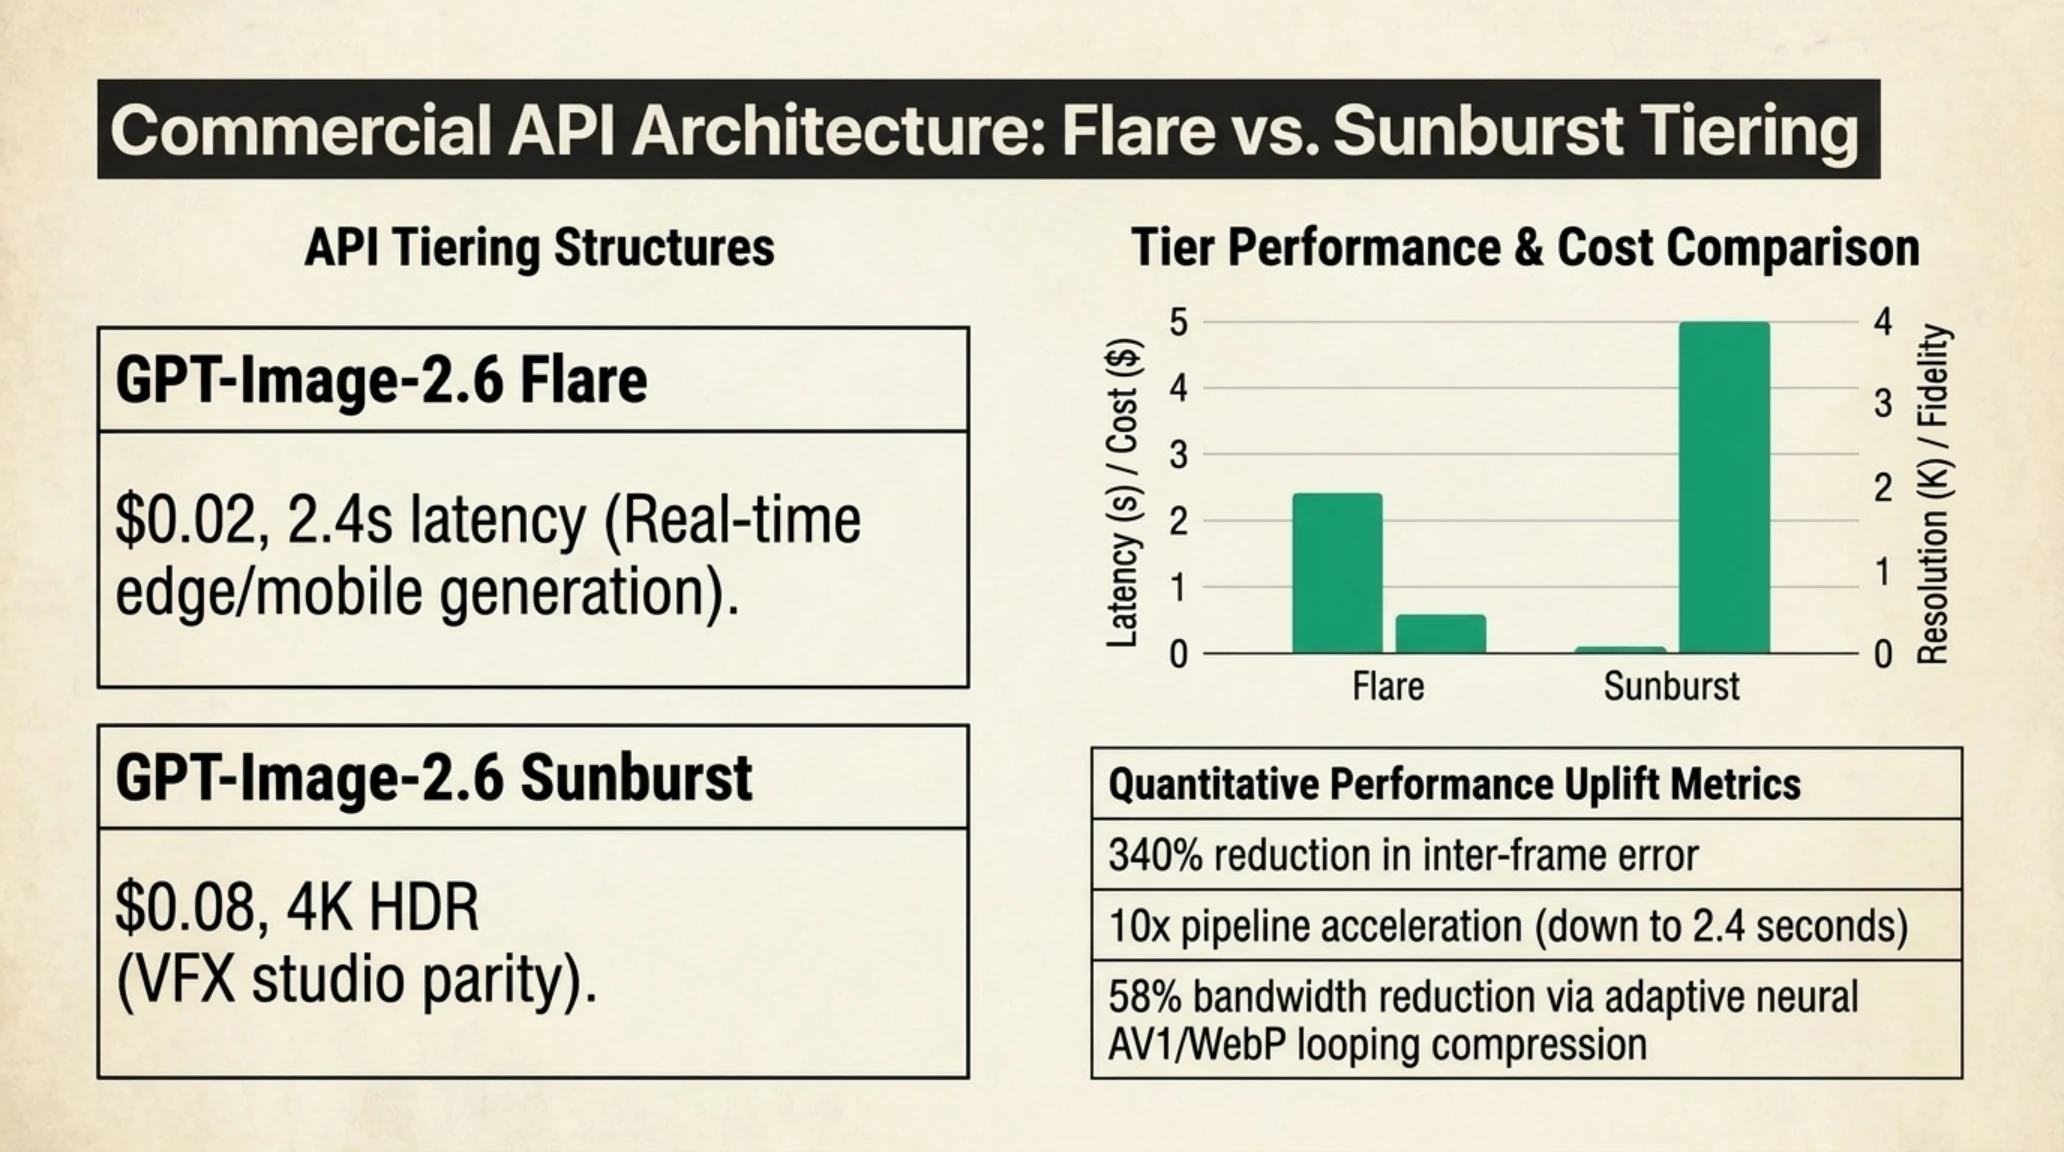
وفرت أوبن إيه آي للمطورين نموذجين مخصصين عبر واجهة برمجة التطبيقات: نموذج GPT-Image-2.6 Flare الخفيف المصمم للتطبيقات التفاعلية المباشرة بزمن استجابة لا يتعدى 2.4 ثانية وتكلفة لا تتجاوز 0.02 دولار لكل مقطع، ونموذج Sunburst الاحترافي بدقة 4K للمهام السينمائية الفائقة بسعر 0.08 دولار. ويغير هذا التطور قواعد اللعبة في صناعة الألعاب المستقلة والتسويق الرقمي، حيث يمكن للمنصات إنتاج ملصقات تفاعلية مخصصة وحملات ترويجية ديناميكية فورية بأقل تكلفة تشغيلية.
الأساس الرياضي لنموذج مطابقة التدفق في توليد الحركة الدائرية
يرتكز الإنجاز الهندسي لنموذج Images 2.6 على توظيف معادلات مطابقة التدفق المستمر (Continuous Flow Matching) عبر مصفوفات الفضاء الكامن ثلاثية الأبعاد. وخلافاً للنماذج السابقة التي كانت تعالج الحركة كسلسلة لقطات ثابتة متتالية، يتعامل هذا النموذج مع الحركة كحقل متجهات ديناميكي متصل، مما يتيح له فرض قيود رياضية تجعل نقطة نهاية المقطع مطابقة فيزيائياً لنقطة بدايته، لينتج عن ذلك تكرار حلقي مغلق يخلو تماماً من أي تقطيع أو تشويش بصري.
تفتح هذه التقنية آفاقاً تسويقية واستثمارية بالغة الأهمية لقطاع الأعمال وشركات التجارة الإلكترونية وصناعة الألعاب؛ حيث يمكنها خفض تكاليف الإنتاج الفني لأصول الوسائط المتعددة بنسبة تتجاوز 70 بالمئة، مما يتيح للشركات إطلاق حملات بصرية مبتكرة ومصممة خصيصاً لتناسب تفضيلات المستخدمين في لحظات وجيزة وبأعلى كفاءة ممكنة.
مصفوفة مقارنة المواصفات التقنية والمؤشرات الهندسية
| معيار المقارنة الهندسية | الجيل السابق (DALL-E 3 / الرسوم الكلاسيكية) | الجيل الحديث OpenAI Images 2.6 | نسبة التحسن والتفوق الفني |
|---|---|---|---|
| التناسق الهندسي عبر الإطارات | تشوه ملامح الوجوه وانحراف خطوط الأجسام | استقرار كامل للهوية البصرية في الحركة الدائرية | تحسن بنسبة 340 بالمئة في ثبات الإطارات |
| زمن توليد المقطع المتحرك | من 35 إلى 70 ثانية عبر مسارات معقدة | 2.4 ثانية عبر نموذج GPT-Image-2.6 Flare | تسريع العمليات بمقدار 10 أضعاف للمستخدمين |
| التحكم اليدوي في الإطارات البينية | غير متاح ويتطلب برامج خارجية للتعديل | شريط زمني تفاعلي لتعديل الإطارات فردياً | الاستغناء الكامل عن أدوات التحرير التابعة لطرف ثالث |
| كفاءة استهلاك حجم الملف والبيانات | ملفات ضخمة مقيدة بـ 256 لوناً فقط | ضغط عصبي متكيف عالي الجودة والدقة | خفض استهلاك سعة نقل الشبكة بنسبة 58 بالمئة |
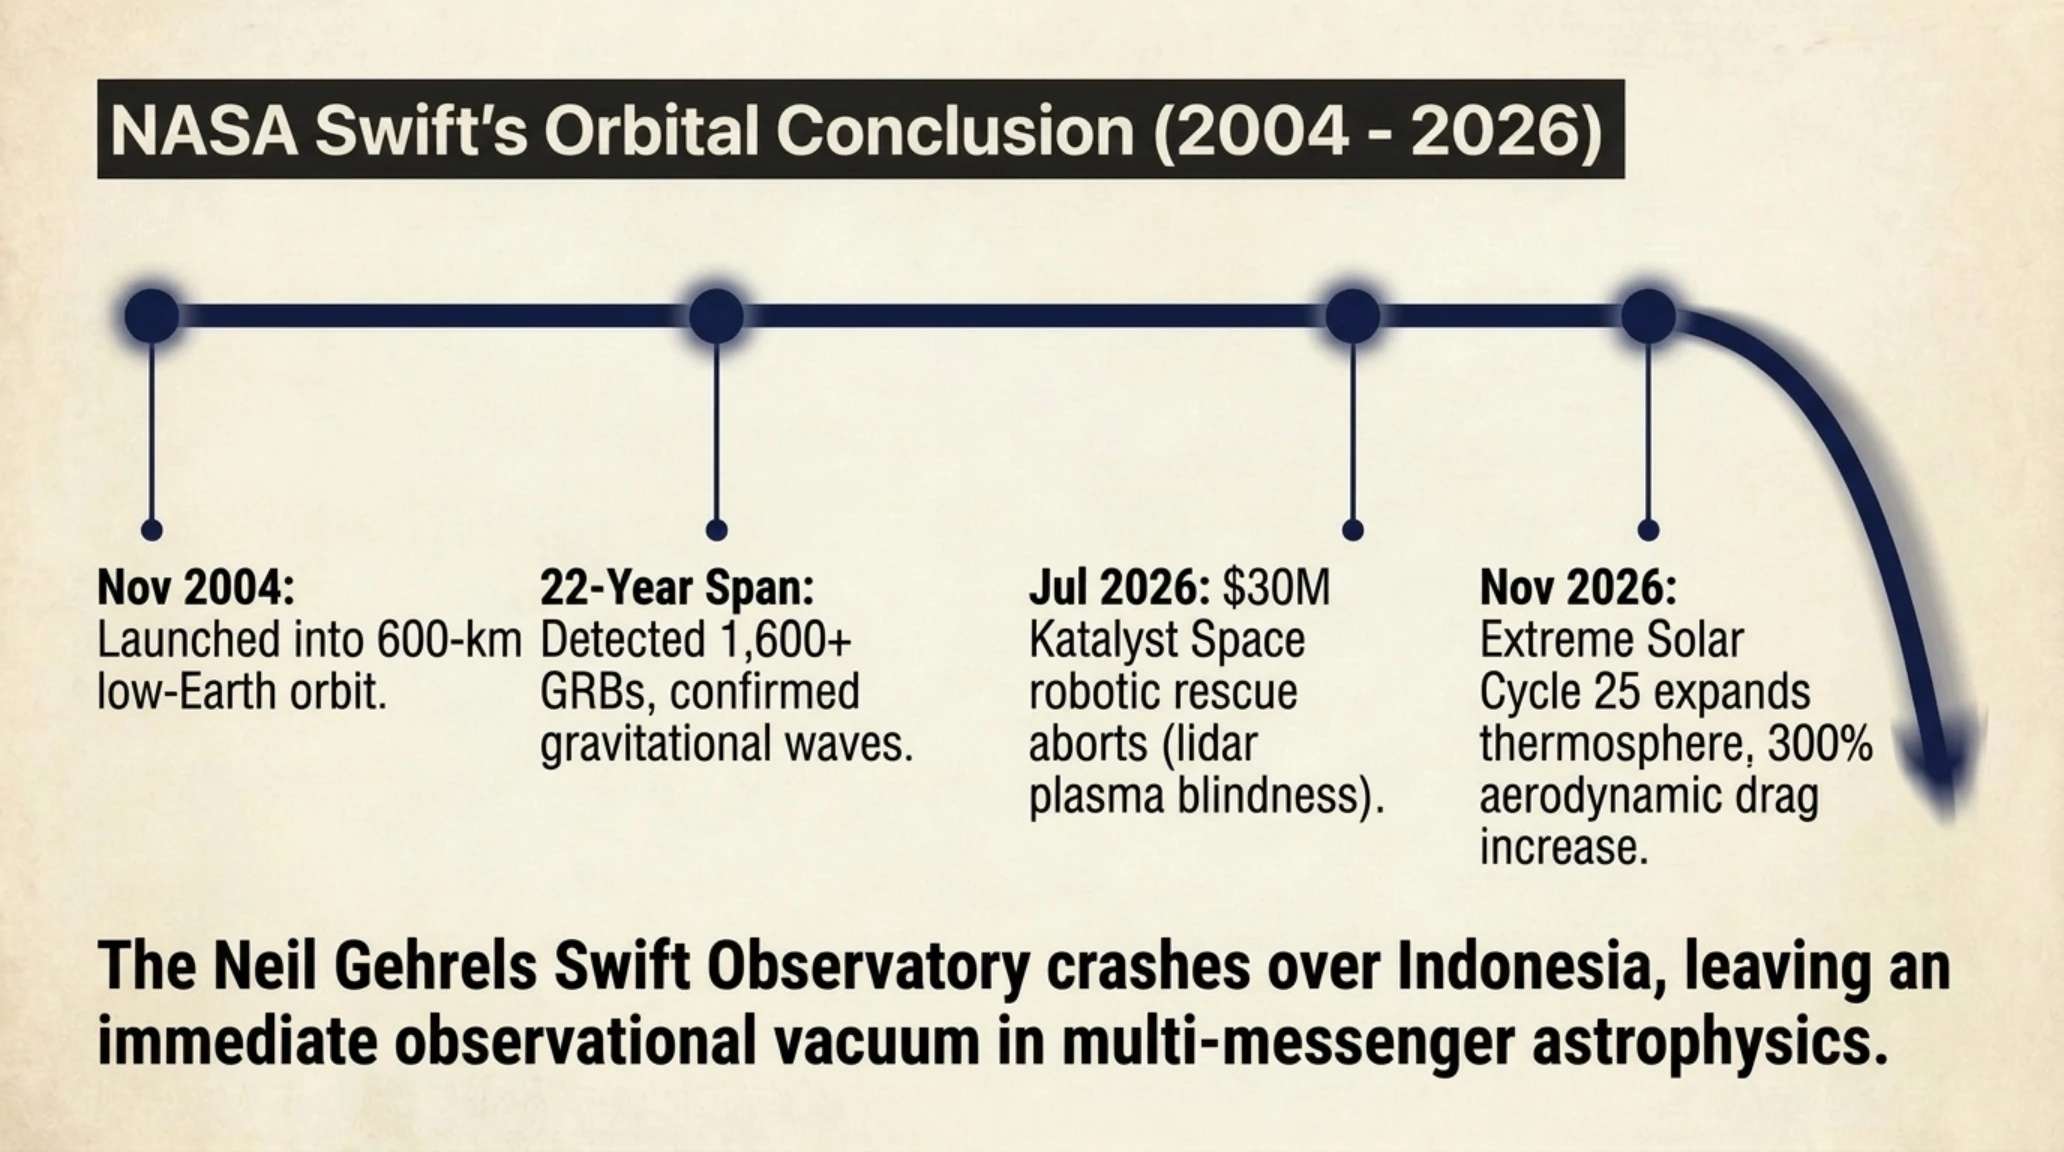
يقدم التحقيق الاستقصائي المصور أدناه تحليلاً فيزيائياً لديناميكيات السحب الجوي في المدارات المنخفضة وتفاصيل المهمة الروبوتية لمحاولة إنقاذ مرصد سويفت:
المحور الخامس: سقوط تلسكوب سويفت الفضائي التابع لناسا قبالة سواحل إندونيسيا
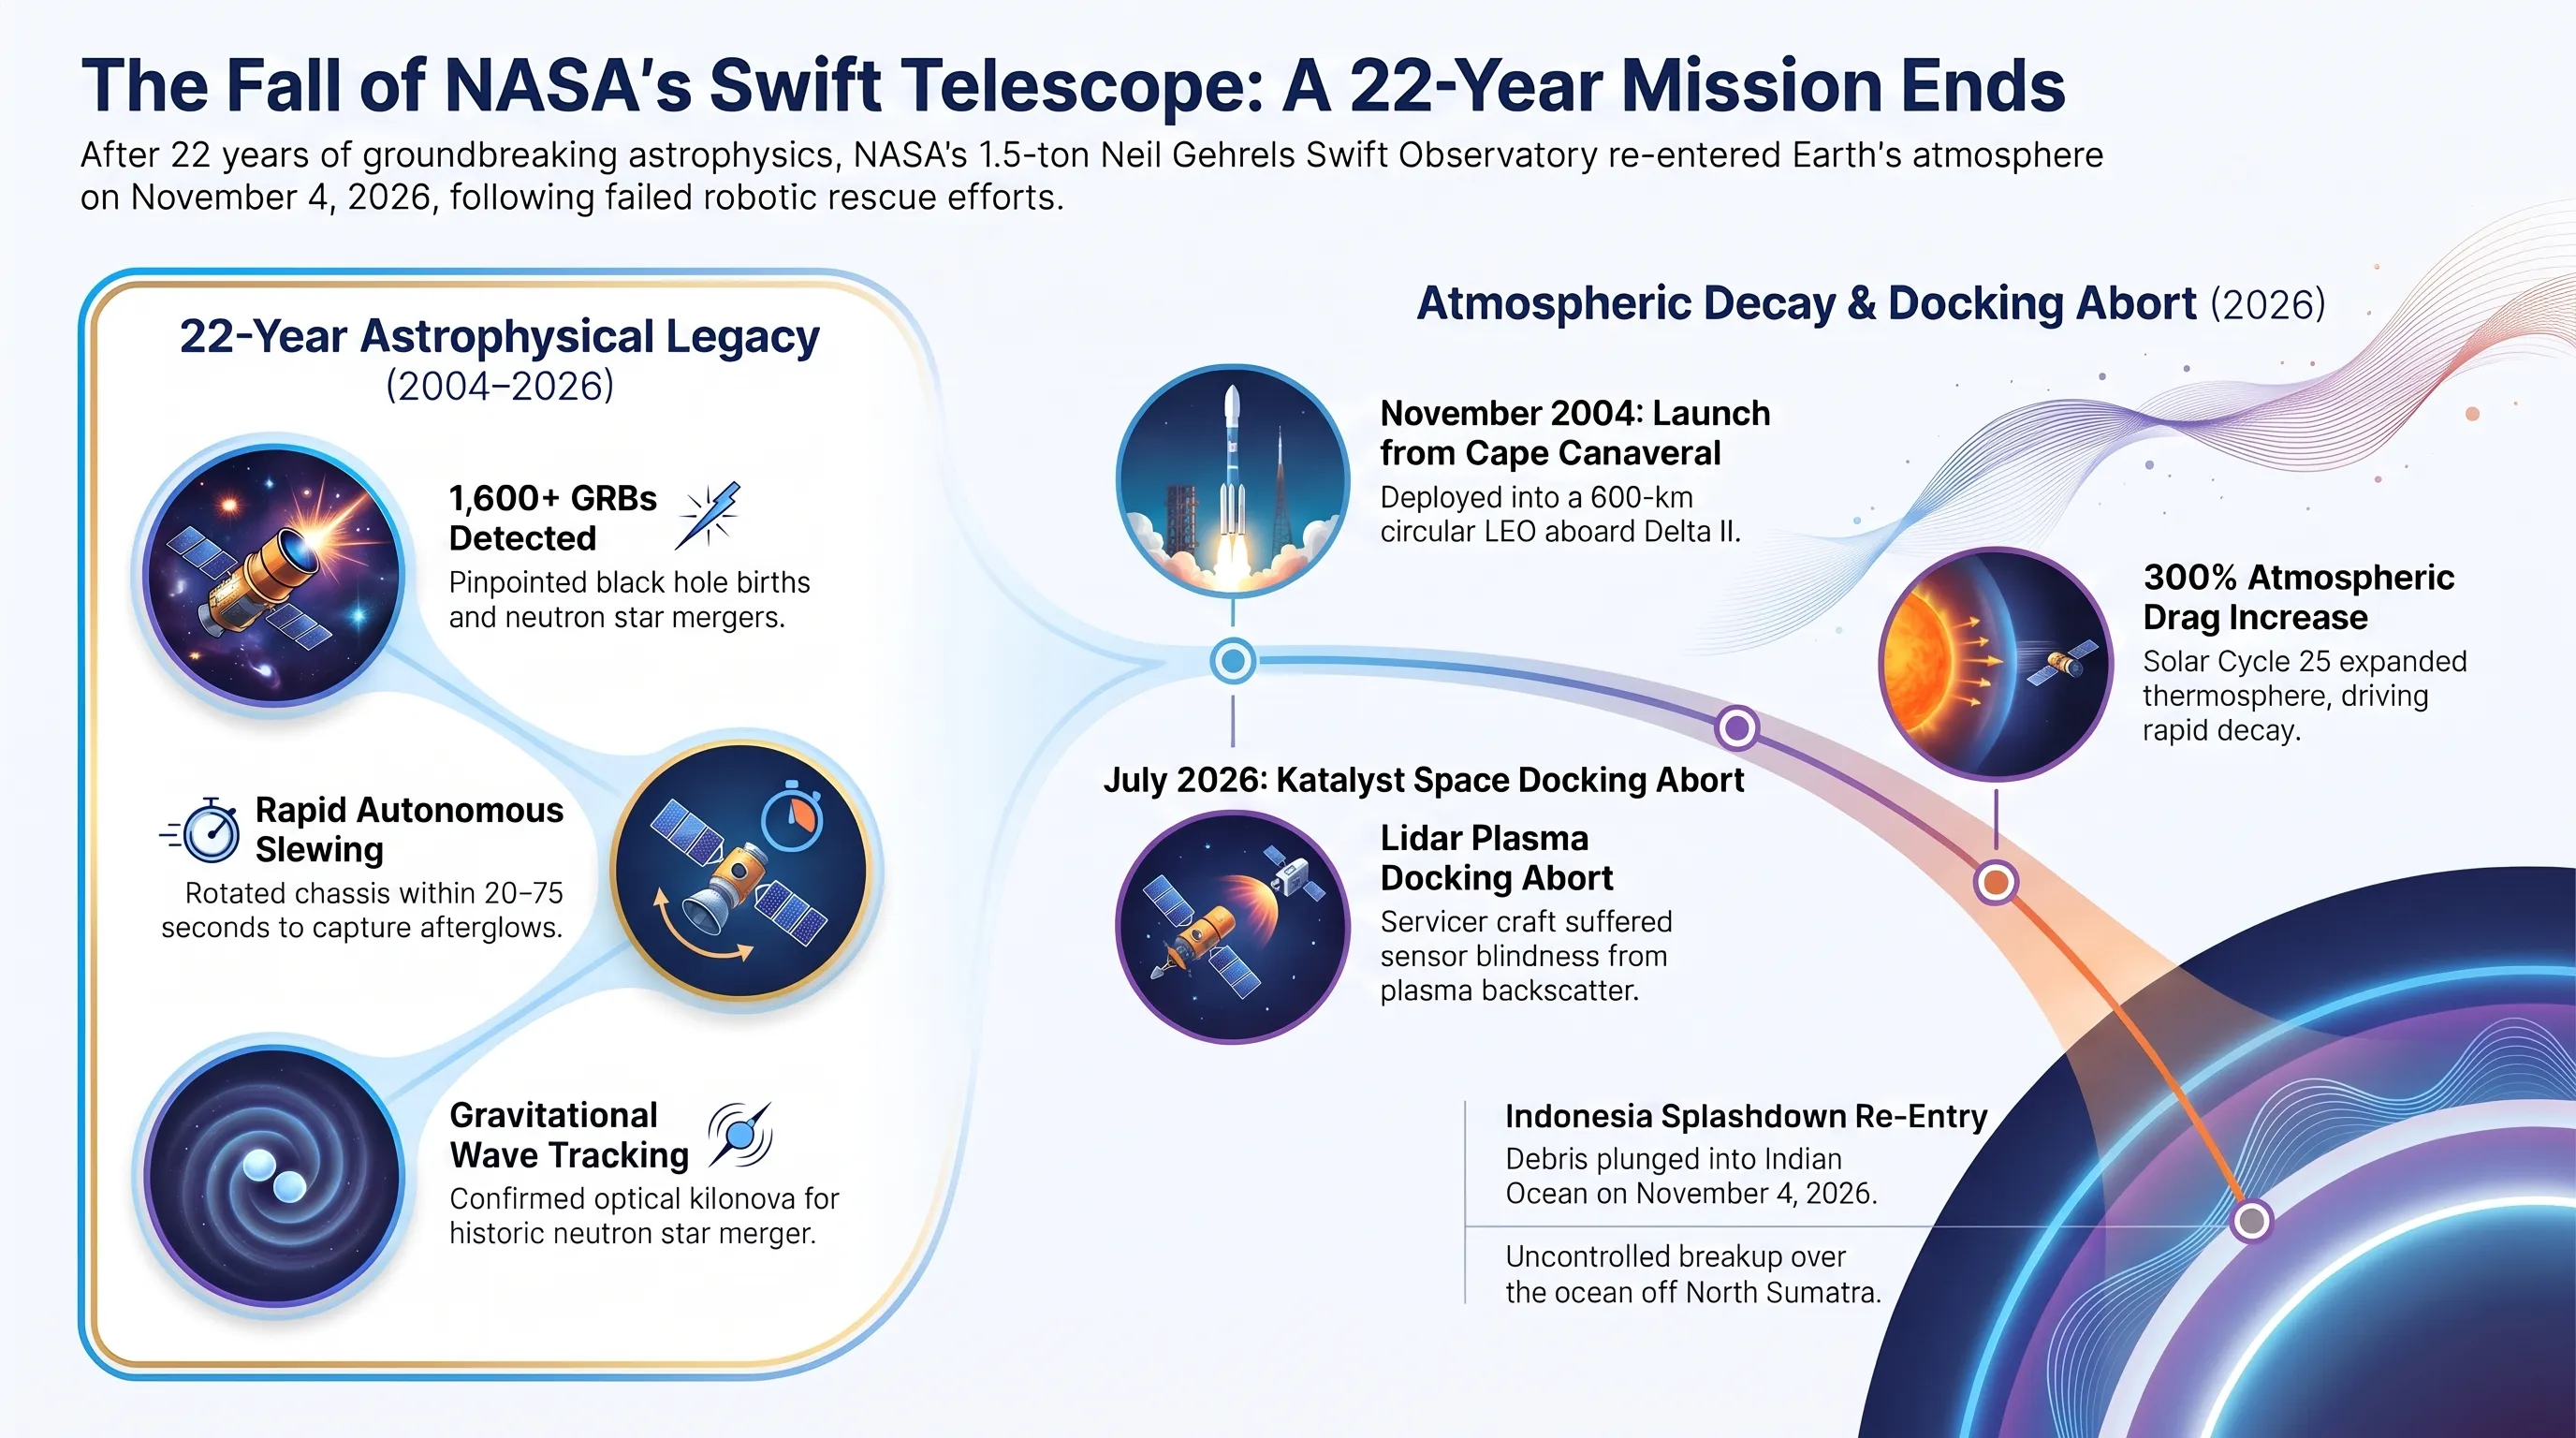
أُسدل الستار بصورة دراماتيكية ومؤثرة على واحدة من أعظم المهام العلمية في تاريخ استكشاف أعماق الفضاء والفيزياء الفلكية. فقد أكدت وكالة الفضاء الأمريكية (ناسا) دخول مرصد نيل غيريلز سويفت الفضائي (Neil Gehrels Swift Observatory) إلى الطبقات الكثيفة من الغلاف الجوي للأرض في تمام الساعة 07:39 بتوقيت غرينتش صباح يوم 4 نوفمبر 2026، حيث سقطت بقاياه غير المحترقة في مياه المحيط الهندي المفتوحة قبالة سواحل شمال سومطرة بإندونيسيا.
على مدار ما يقارب 22 عاماً منذ انطلاقه في نوفمبر 2004، كان المرصد البالغ وزنه 1.5 طن العين الساهرة للبشرية على أكثر الظواهر الكونية عنفاً؛ إذ رصد وسجل ما يزيد على 1,600 انفجار لأشعة غاما (Gamma-Ray Bursts)، وراقب ولادة الثقوب السوداء الهائلة، والتقط اللحظات المروعة لابتلاع النجوم في مراكز المجرات، وشارك في تأكيد الموجات الكهرومغناطيسية المصاحبة لتصادم النجوم النيوترونية في اكتشافات موجات الجاذبية التاريخية.
وتميز سويفت بنظام توجيه ذاتي فائق السرعة وخفة حركة لا مثيل لها؛ إذ كانت عجلات رد الفعل الروبوتية تدير التلسكوب بزاوية 50 درجة خلال أقل من 75 ثانية فور استشعار وميض أشعة غاما، ليوجه تلسكوباته الدقيقة للأشعة السينية والأشعة فوق البنفسجية نحو الحدث ويرسل الإحداثيات للمراصد الأرضية قبل تلاشي الوهج الكوني.
فيزياء التمدد الحراري للغلاف الجوي والذروة الشمسية 25
تعود المأساة المدارية إلى تضافر تعثر تقني لمهمة إنقاذ تجارية مع ظروف مناخ فضائي قاسية. ففي يوليو 2026، تعاقدت ناسا مع شركة كاتاليست سبيس (Katalyst Space) في مهمة روبوتية بلغت تكلفتها 30 مليون دولار لرفع مدار التلسكوب إلى ارتفاع آمن عند 650 كيلومتراً، إلا أن مركبة الصيانة عانت من انعكاسات بلازمية كثيفة شلت حساسات الليدار البصرية وأدت إلى فشل الالتحام المداري التلقائي.
وتزامن ذلك مع وصول الدورة الشمسية 25 إلى ذروتها القصوى؛ حيث أدت الانبعاثات الكتلية الإكليلية الشديدة إلى تسخين وتمدد طبقة الثرموسفير العليا للأرض، مما ضاعف قوة السحب الهوائي (Atmospheric Drag) المفروضة على هيكل التلسكوب بمقدار 300 بالمئة، مسرعاً فقدان الارتفاع والاصطدام الحتمي بالأرض.
الإرث العلمي الفلكي وفجوة الإنذار المبكر في علم الكونيات
أكدت القيادة الفضائية للولايات المتحدة احتراق معظم أجزاء التلسكوب في الغلاف الجوي دون وقوع أي إصابات بشرية أو أضرار مادية على اليابسة. إلا أن غياب مرصد سويفت يخلف فراغاً علمياً هائلاً في شبكة الرصد الفلكي متعدد الرسائل؛ إذ تفتقر المراصد الأرضية حالياً لقمر صناعي يتمتع بذات سرعة الاستجابة الميدانية، وهو ما يضع علماء الفلك أمام تحدٍ جسيم لحين إطلاق تلسكوبات الجيل القادم في أواخر العقد الحالي.
وقد شكل سويفت الركيزة الأساسية لتأكيد اكتشافات مراصد موجات الجاذبية الأرضية مثل ليغو (LIGO) وفيرغو (Virgo)؛ إذ كان أول من رصد الانبعاث الضوئي المصاحب لاندماج النجوم النيوترونية في حدث GW170817 التاريخي. ويفرض فقدان هذا المرصد ضرورة الإسراع في تطوير الجيل الجديد من تلسكوبات الاستجابة الفضائية السريعة لتفادي انقطاع بيانات الإنذار الفلكي المبكر.
المسار الزمني للأحداث | التسلسل التاريخي للمهمة الفضائية
| المحطة الزمنية | الحدث التاريخي لمهمة سويفت | الأهمية الهندسية والاستكشافية |
|---|---|---|
| نوفمبر 2004 | انطلاق المرصد من كيب كانافيرال | إطلاق التلسكوب إلى مدار أرضي منخفض بواسطة صاروخ دلتا 2 لصيد أشعة غاما. |
| مارس 2008 | رصد الانفجار الاستثنائي GRB 080319B | تسجيل ألمع انفجار كوني يبعد 7.5 مليار سنة ضوئية أمكنت رؤيته بالعين المجردة. |
| يوليو 2026 | تعثر مهمة الإنقاذ الروبوتية | فشل مركبة كاتاليست سبيس في الالتحام بالسفينة بسبب انعكاسات البلازما المدارية. |
| 4 نوفمبر 2026 | الدخول الجوي والسقوط في المحيط | انتهاء المهمة التاريخية بتفكك التلسكوب وسقوط بقاياه شمال مياه إندونيسيا. |
المحور السادس: تحويل 343 مليون دولار بيتكوين من ترامب ميديا إلى منصة Crypto.com
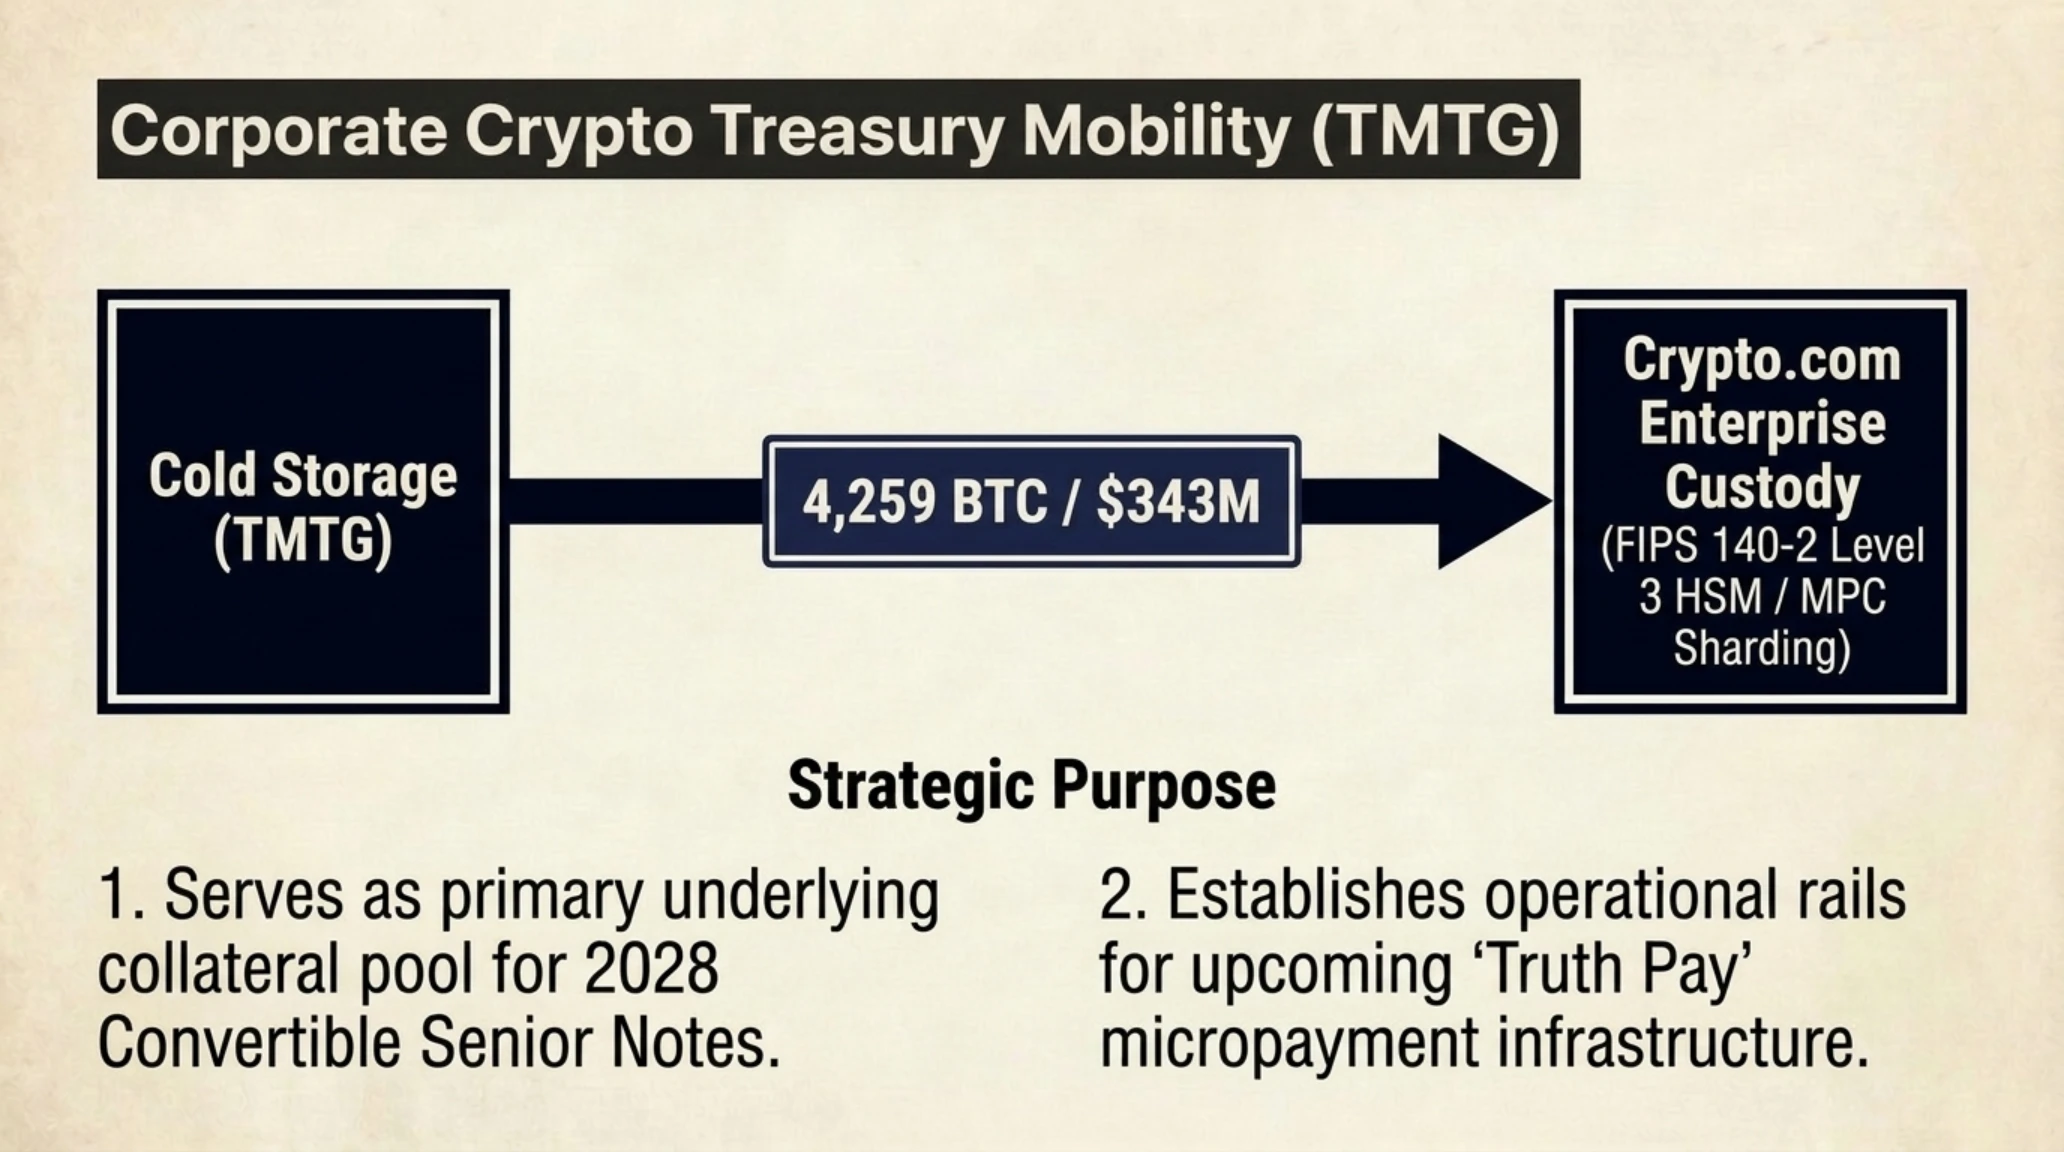
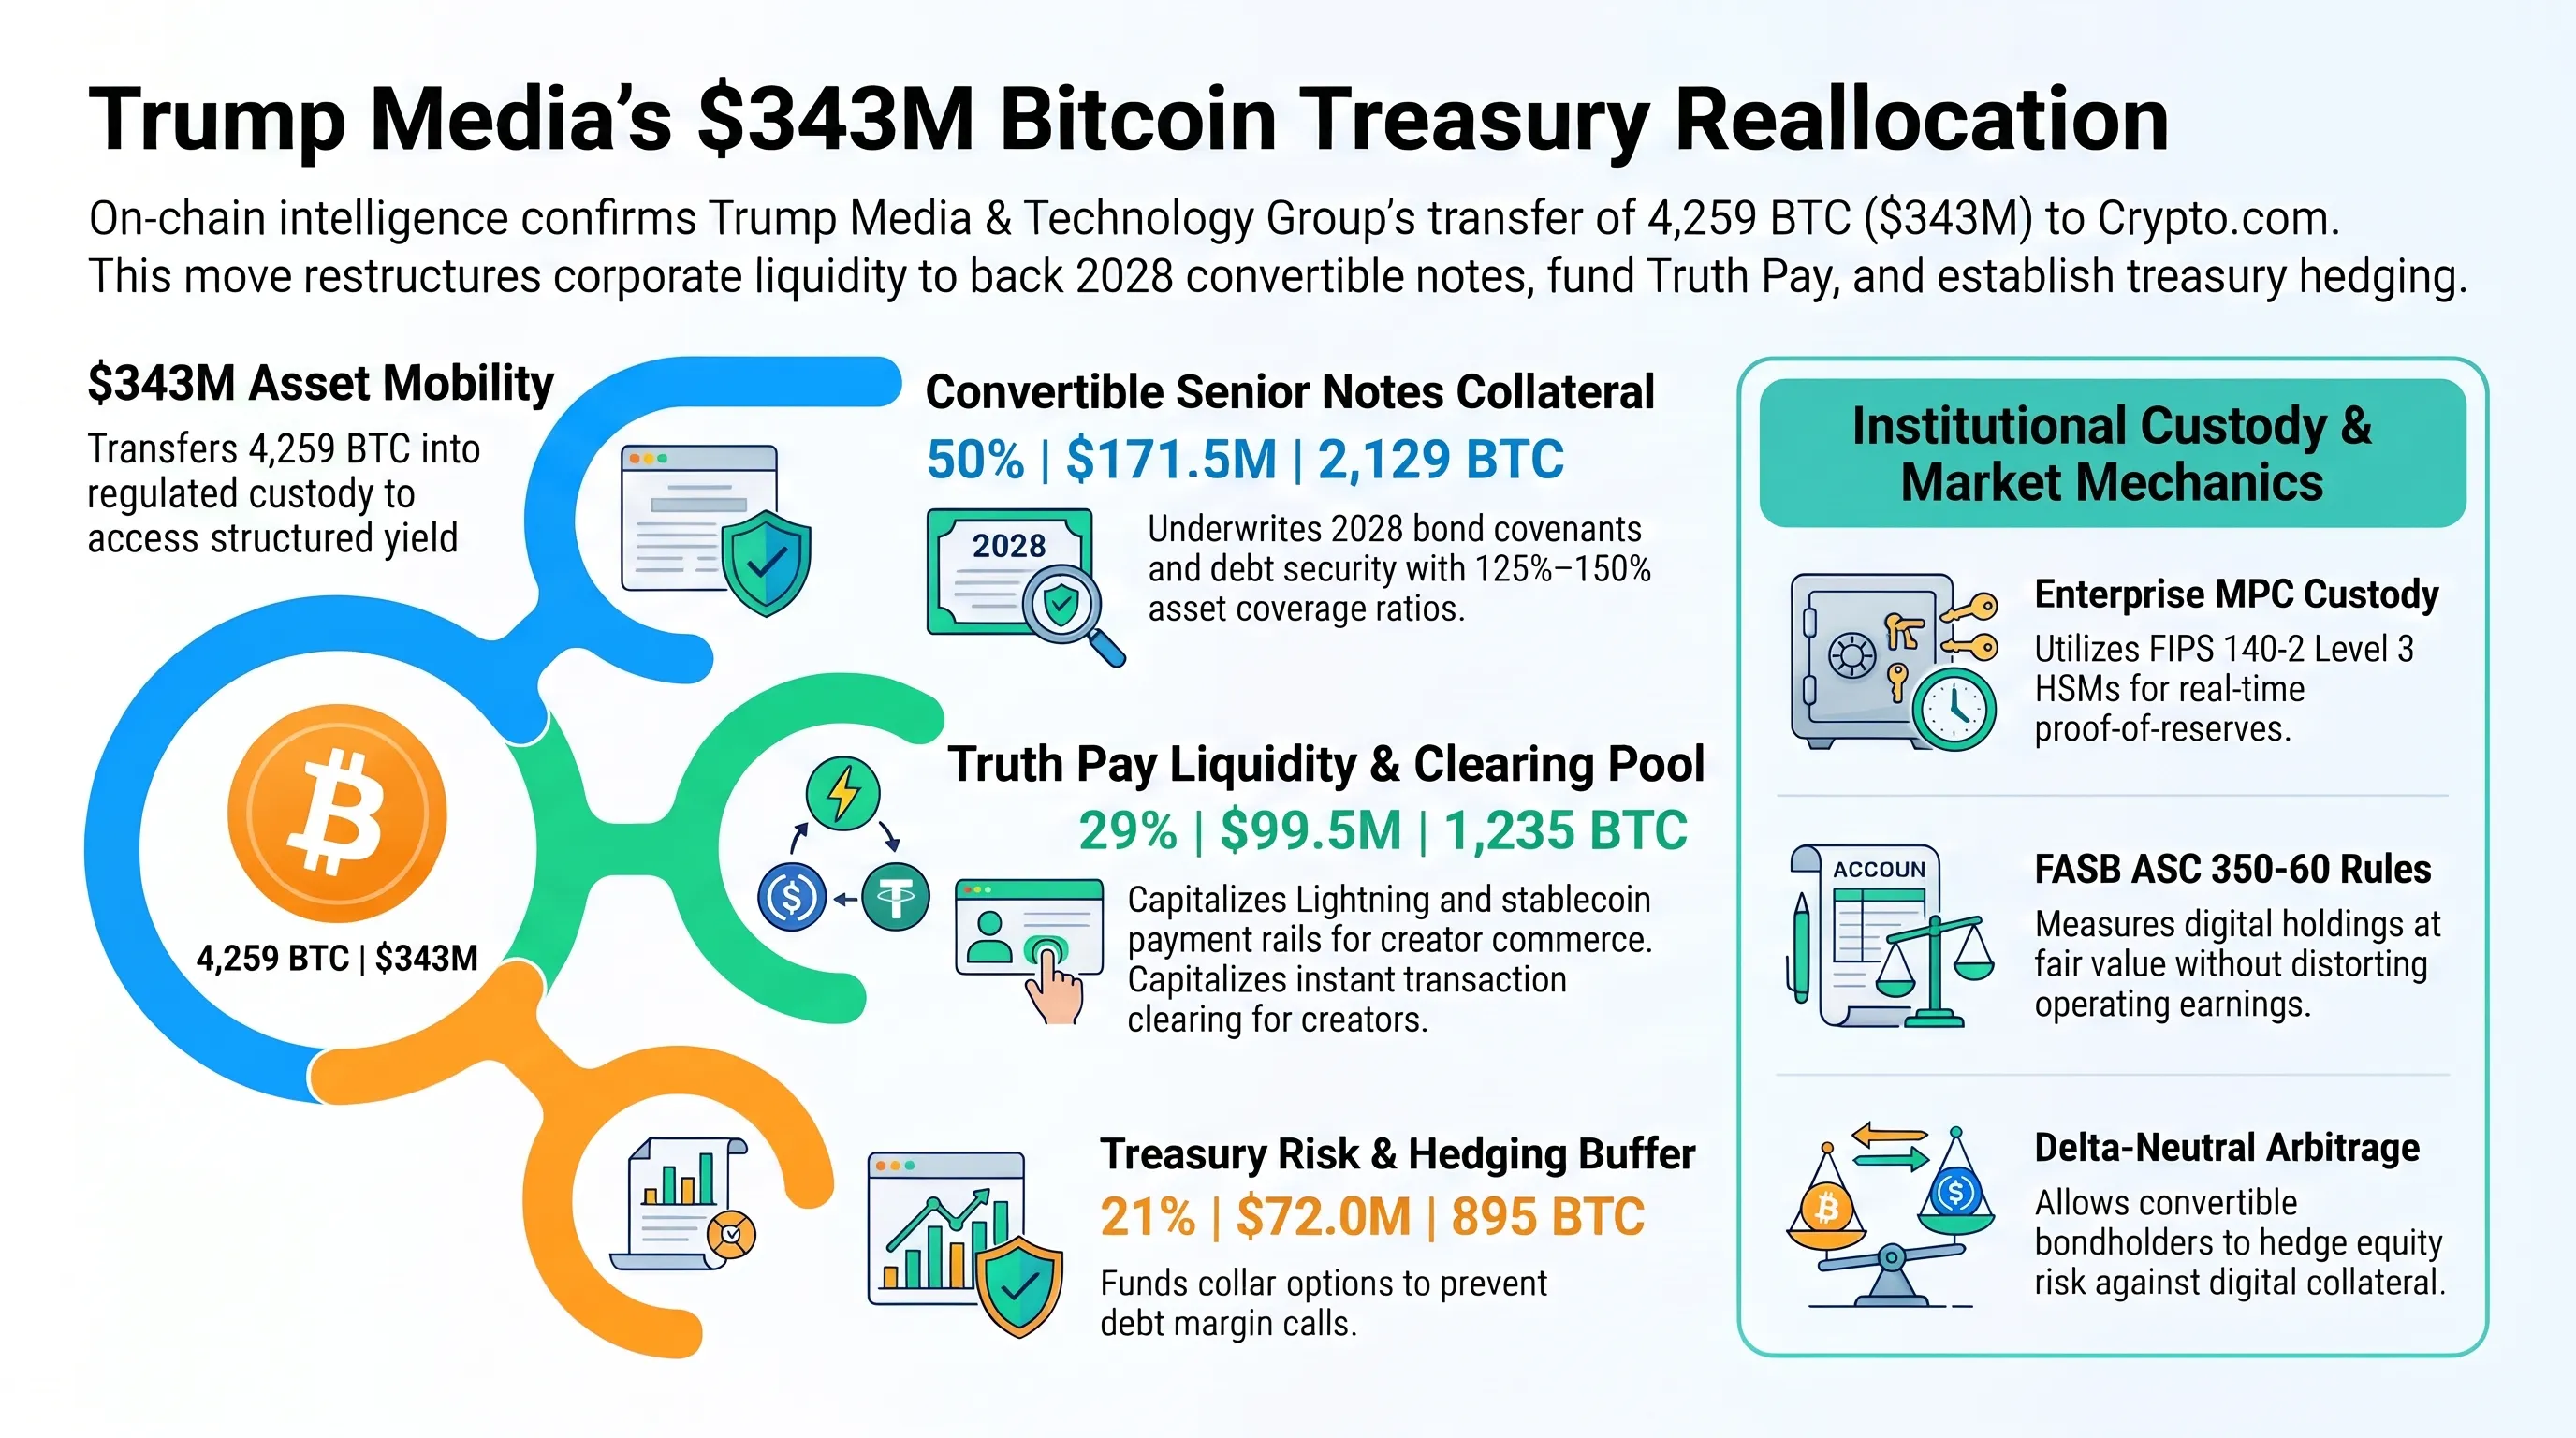
أثارت حركة سيولة ضخمة على سلاسل الكتل العامة اهتمام المحللين الاقتصاديين؛ إذ رصدت منصة الاستخبارات المالية Arkham Intelligence قيام المحافظ الباردة التابعة لشركة مجموعة ترامب للإعلام والتكنولوجيا (NASDAQ: TMTG)، المشغلة لشبكة تروث سوشال، بتحويل 4,259 عملة بيتكوين (BTC) بقيمة تقارب 343 مليون دولار إلى محافظ الحفظ المؤسسي في منصة Crypto.com الدولية.
يعد هذا الإجراء أحد أضخم عمليات نقل الأصول المشفرة التي تنفذها شركة مدرجة في البورصات الأمريكية خلال الربع الأخير من عام 2026. وتكشف إفصاحات لجنة الأوراق المالية والبورصات الأمريكية (SEC) أن هذه الحيازات من البيتكوين تمثل حزمة الضمانات العينية المرهونة لتغطية السندات الممتازة القابلة للتحويل المستحقة في عام 2028 (Convertible Senior Notes)، والتي تفرض شروطاً دورية لمراجعة نسب التغطية النقدية وملاءة الأصول المرهونة.
يرى خبراء التمويل أن نقل الأصول إلى بيئة تداول منظمة لا يعكس نية للبيع الفوري في السوق الفوري (Spot Market)؛ بل يستهدف تمكين مكتب الخزانة من تطبيق استراتيجيات تحوط مشتقة وتأمين عوائد على الضمانات المرهونة لمواجهة دورات استحقاق الفوائد النقدية في مطلع 2027 وتفادي انخفاض قيمة الضمان في حال حدوث تقلبات سعرية حادة.
هندسة ديون الشركات وإدارة الضمانات بالسندات القابلة للتحويل
أصبحت السندات القابلة للتحويل الأداة المفضلة للشركات الناشئة لجمع التمويل بتكاليف فائدة منخفضة جداً مقابل منح المستثمرين حق تحويل ديونهم إلى أسهم عند ارتفاع أسعارها. ومن خلال رهن احتياطيات البيتكوين بنسبة تغطية تتراوح بين 125 إلى 150 بالمئة، استطاعت ترامب ميديا تقديم حماية قوية لحملة السندات دون التسبب في تخفيف مبكر لحصص المساهمين في رأس المال.
كما تشير التحليلات إلى أن هذه الشراكة مع منصة Crypto.com تمهد الطريق لإطلاق بوابة الدفع الرقمية Truth Pay المدمجة داخل شبكة تروث سوشال. وستتيح البوابة للمستخدمين وصناع المحتوى إجراء تسويات مالية فورية ودفع الاشتراكات عبر شبكة لايتنينغ للبيتكوين والعملات المستقرة، مما يحرر المنصة من قيود ورسوم بوابات الدفع البنكية التقليدية.
ديناميكيات موازنة الديون المؤسسية وإدارة المخاطر المشفرة
تفتح هذه الخطوة فصلاً جديداً في استراتيجيات أسواق المال العالمية؛ إذ تتيح منصات الحفظ المؤسسي الرقمية المعتمدة تطبيق معايير إثبات الاحتياطيات الفورية، مما يوفر لحملة السندات ثقة كاملة بملاءة الشركة دون الحاجة لانتظار التقارير المحاسبية الفصلية التقليدية. كما تسهم برامج التحوط الذكية في تجنيب الميزانية العمومية ضغوط تقلبات أسعار العملات الرقمية عند إعداد القوائم المالية وفق المعايير المحاسبية المعتمدة.
وتعكس هذه التوجهات نضج المعايير المحاسبية الدولية الخاصة بالأصول الرقمية؛ حيث تستفيد الشركات من وضوح السياسات التنظيمية لدمج البيتكوين كأداة استراتيجية لتعزيز السيولة وتحسين التصنيف الائتماني للسندات المؤسسية، مما يمهد الطريق أمام المزيد من الشركات المدرجة في أسواق المال لتبني نماذج مالية هجينة تجمع بين السيولة التقليدية وكفاءة التقنيات اللامركزية.
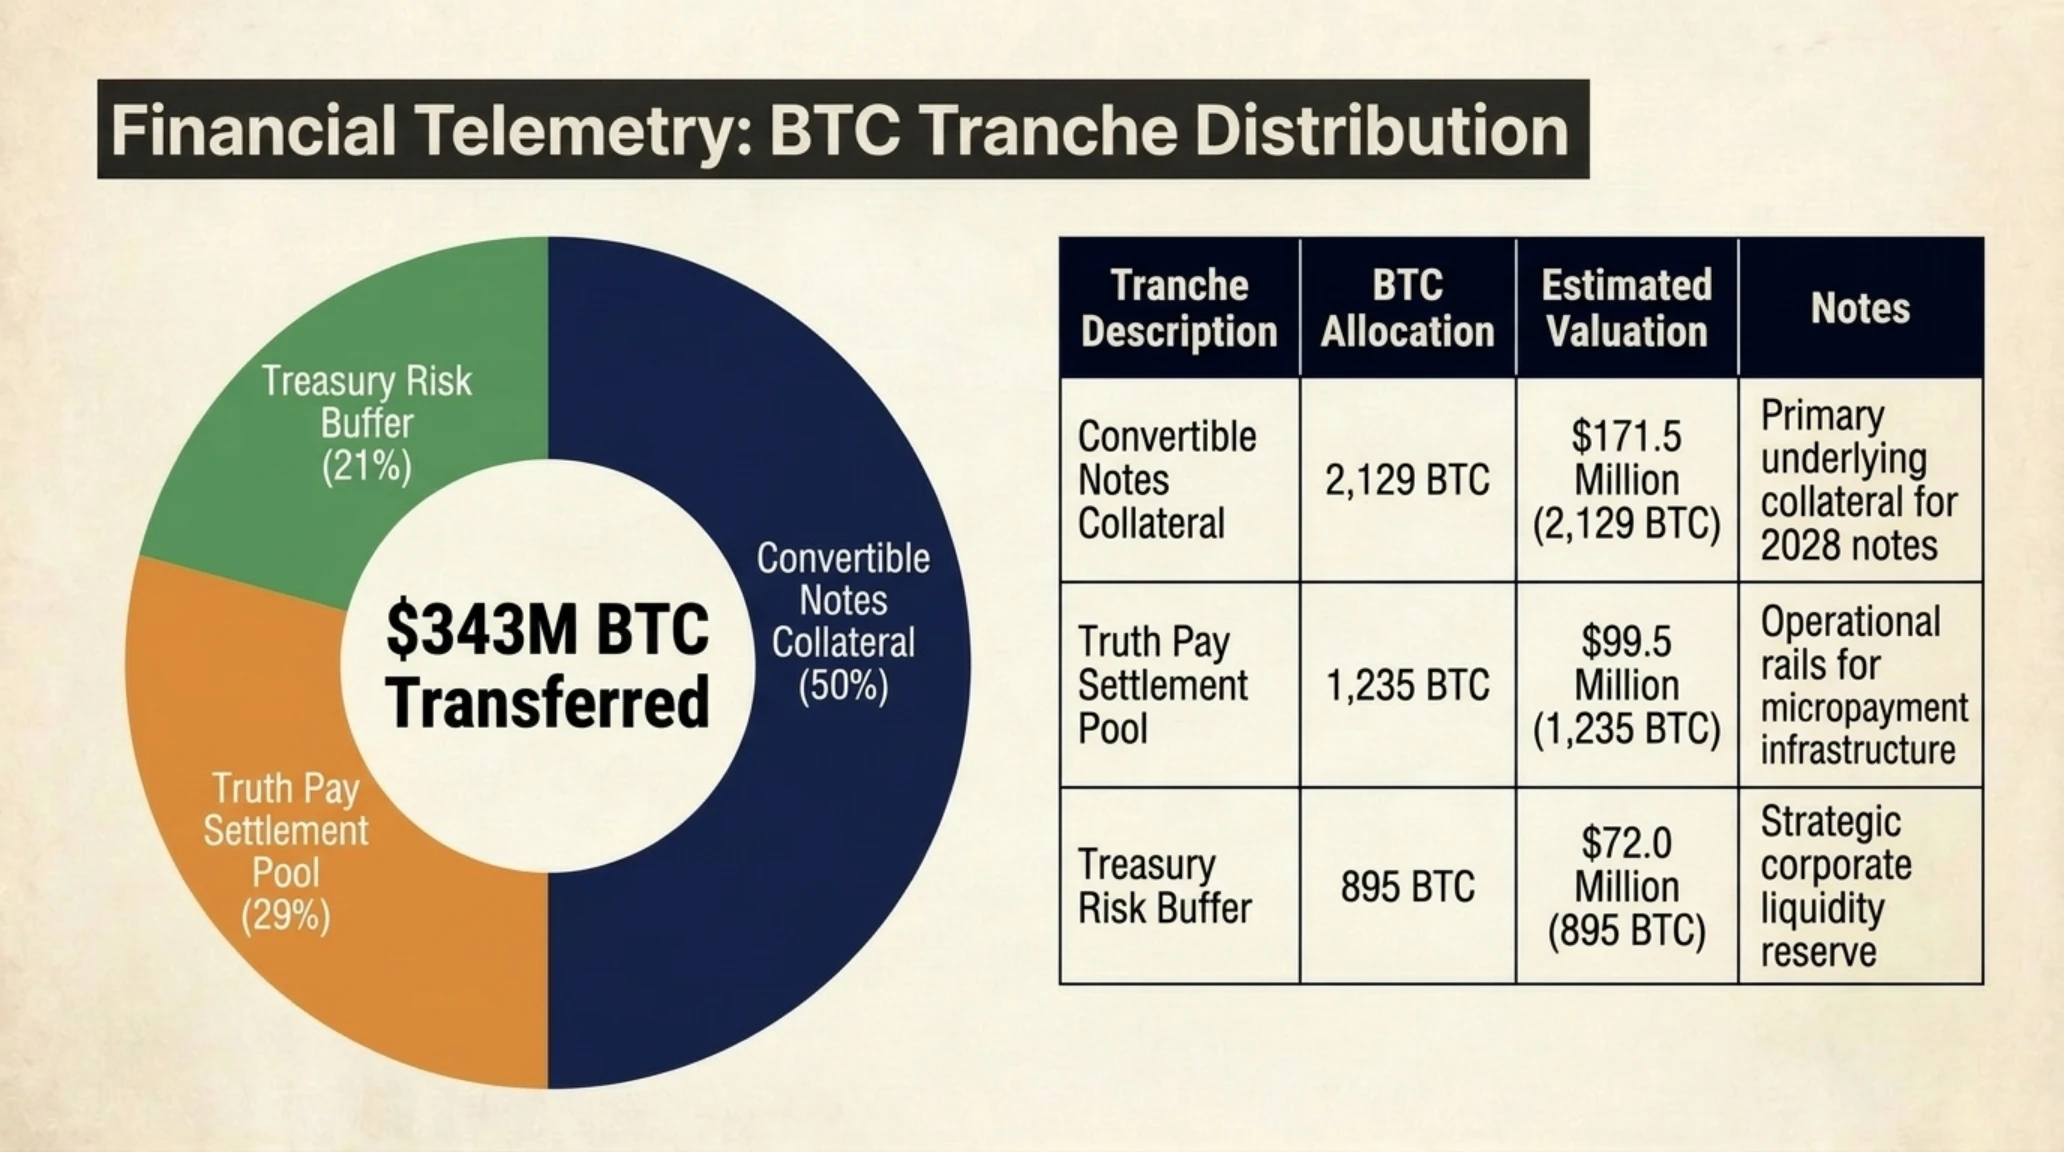
لوحة البيانات الدائرية ومؤشرات السيولة المالية المؤسسية
| شريحة الأصول ومحفظة السيولة | القيمة التقديرية بالدولار | الحصة من إجمالي التحويل | الأهمية الاستراتيجية في الميزانية |
|---|---|---|---|
| ضمانات السندات القابلة للتحويل 2028 | 171.5 مليون دولار (2,129 بيتكوين) | 50 بالمئة | تغطية شروط ديون المؤسسات وضمان سداد السندات |
| مجمع سيولة تسوية بوابة Truth Pay | 99.5 مليون دولار (1,235 بيتكوين) | 29 بالمئة | تأمين المدفوعات الدقيقة الفورية وتنشيط اقتصاد المبدعين |
| احتياطي التحوط وإدارة المخاطر السعرية | 72.0 مليون دولار (895 بيتكوين) | 21 بالمئة | تغطية تقلبات السوق اليومية ومنع مطالبات الهامش الإلزامية |
| إجمالي التحويل المؤسسي الموثق | 343.0 مليون دولار (4,259 بيتكوين) | 100 بالمئة | إعادة تموضع شاملة لمرونة إدارة خزانة ترامب ميديا |
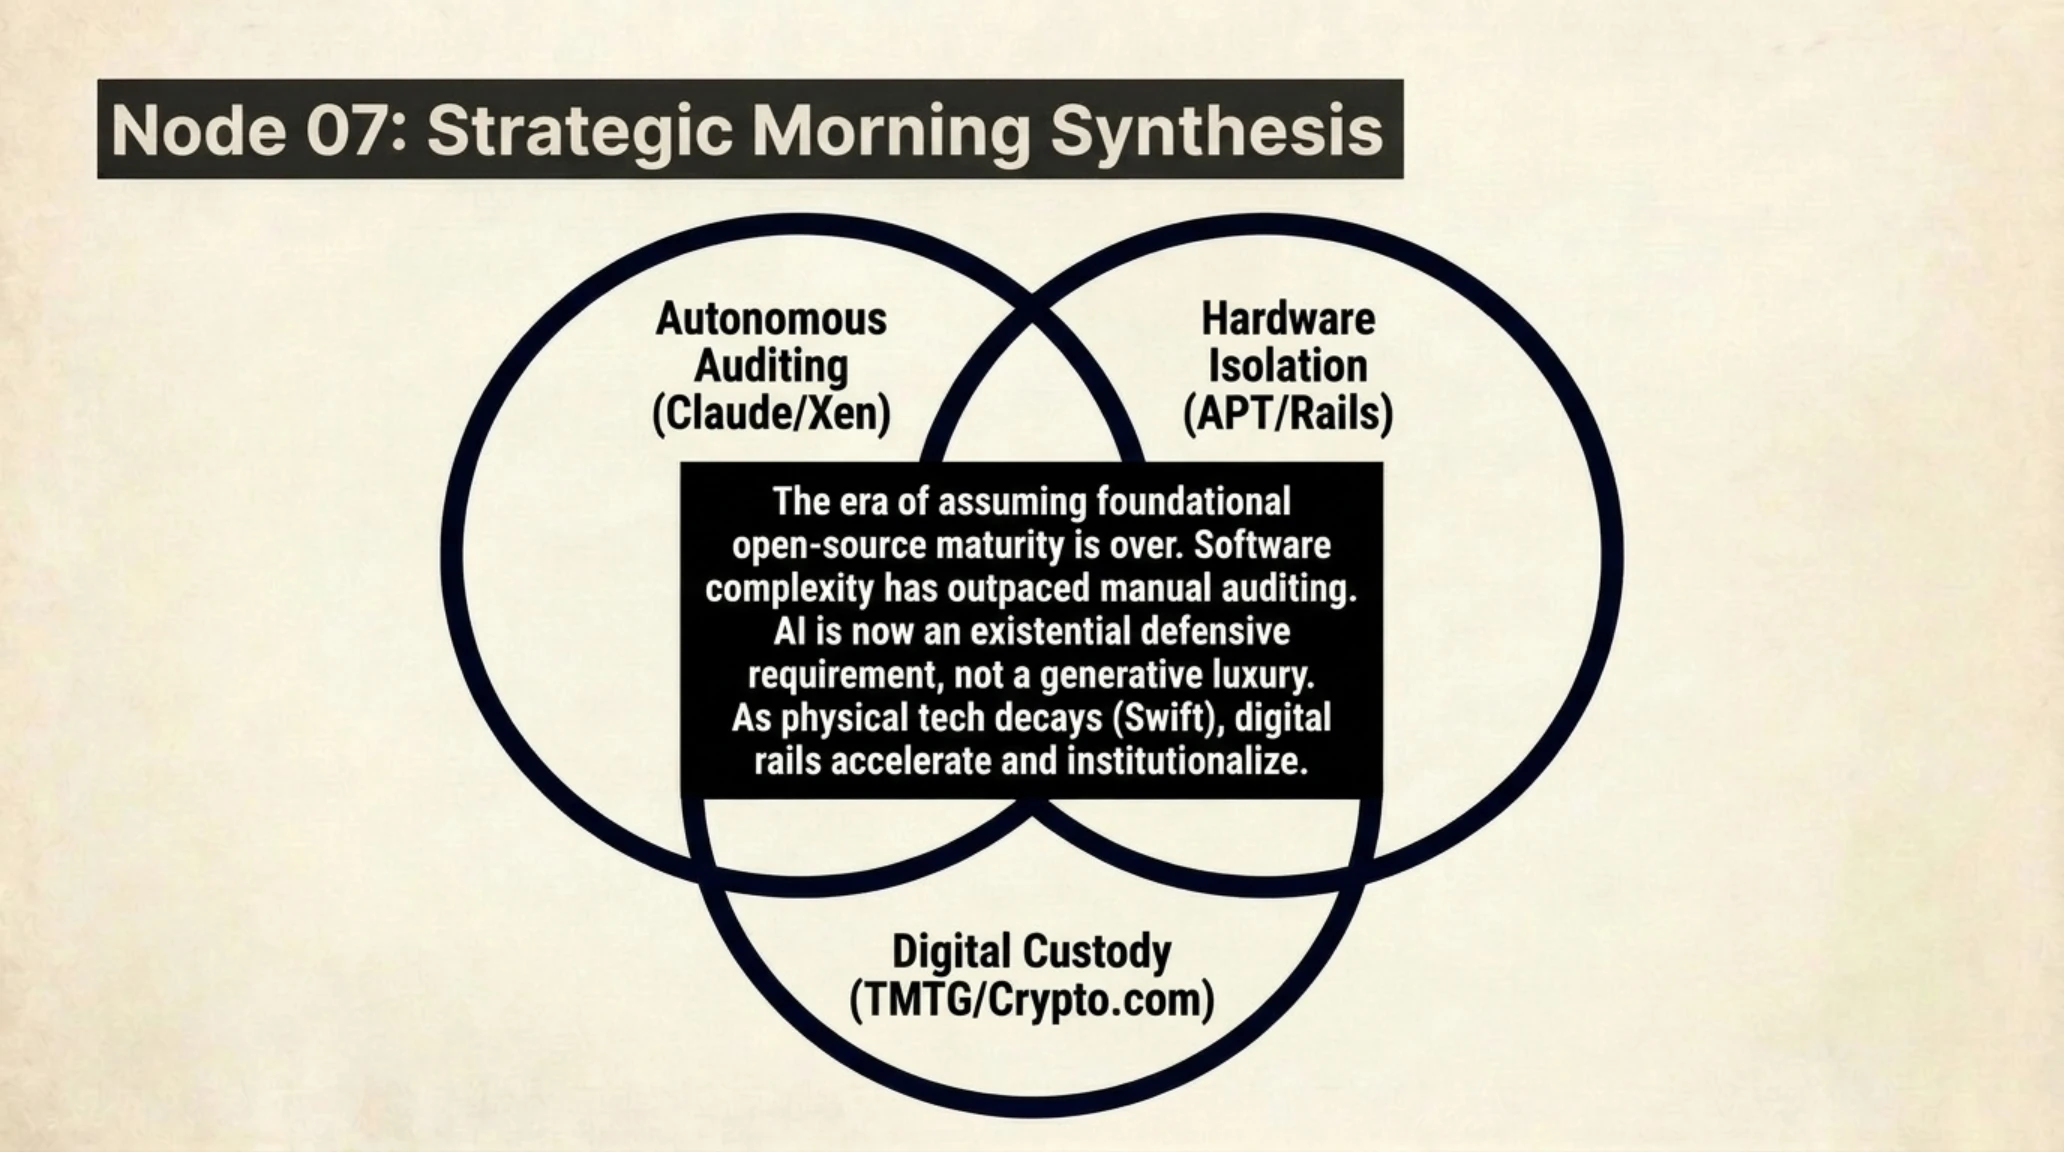
يجسد العرض البانورامي أدناه نقطة الالتقاء الاستراتيجي بين أمن سلاسل توريد البرمجيات، والتدقيق الآلي للأنظمة السحابية، وإدارة السيولة السيادية للشركات:
المحور السابع: التركيب الاستراتيجي لتيكين بلس؛ تقاطع أمن البنية التحتية، تدقيق الذكاء الاصطناعي وخزائن الأصول الرقمية
ترسم أحداث صباح 6 نوفمبر 2026 مشهداً تقنياً مترابطاً يعيد تعريف مفاهيم الصمود الرقمي؛ فمن جهة تكشف ثغرات مدير الحزم APT في لينكس وإطار روبي أون ريلز هشاشة البرمجيات الأساسية أمام أخطاء التزامن الشبكي، بينما يثبت اختراق الذكاء الاصطناعي كلود لأعماق نواة الهايبرفايزر زين بداية عصر تتولى فيه الآلات تدقيق أمان النظم بدرجات دقة تفوق الإنسان.
وبينما يفتح نموذج Images 2.6 آفاقاً مبتكرة للأصول البصرية السريعة، يذكرنا السقوط المداري لمرصد سويفت بالحدود الفيزيائية القاسية للأجهزة الفضائية في بيئات العواصف الشمسية. ويتزامن ذلك مع تحول الشركات المدرجة نحو توظيف البيتكوين في إدارة هياكل الديون المؤسسية، مما يرسخ الترابط بين الأسواق المالية التقليدية وشبكات السيولة الرقمية اللامركزية.
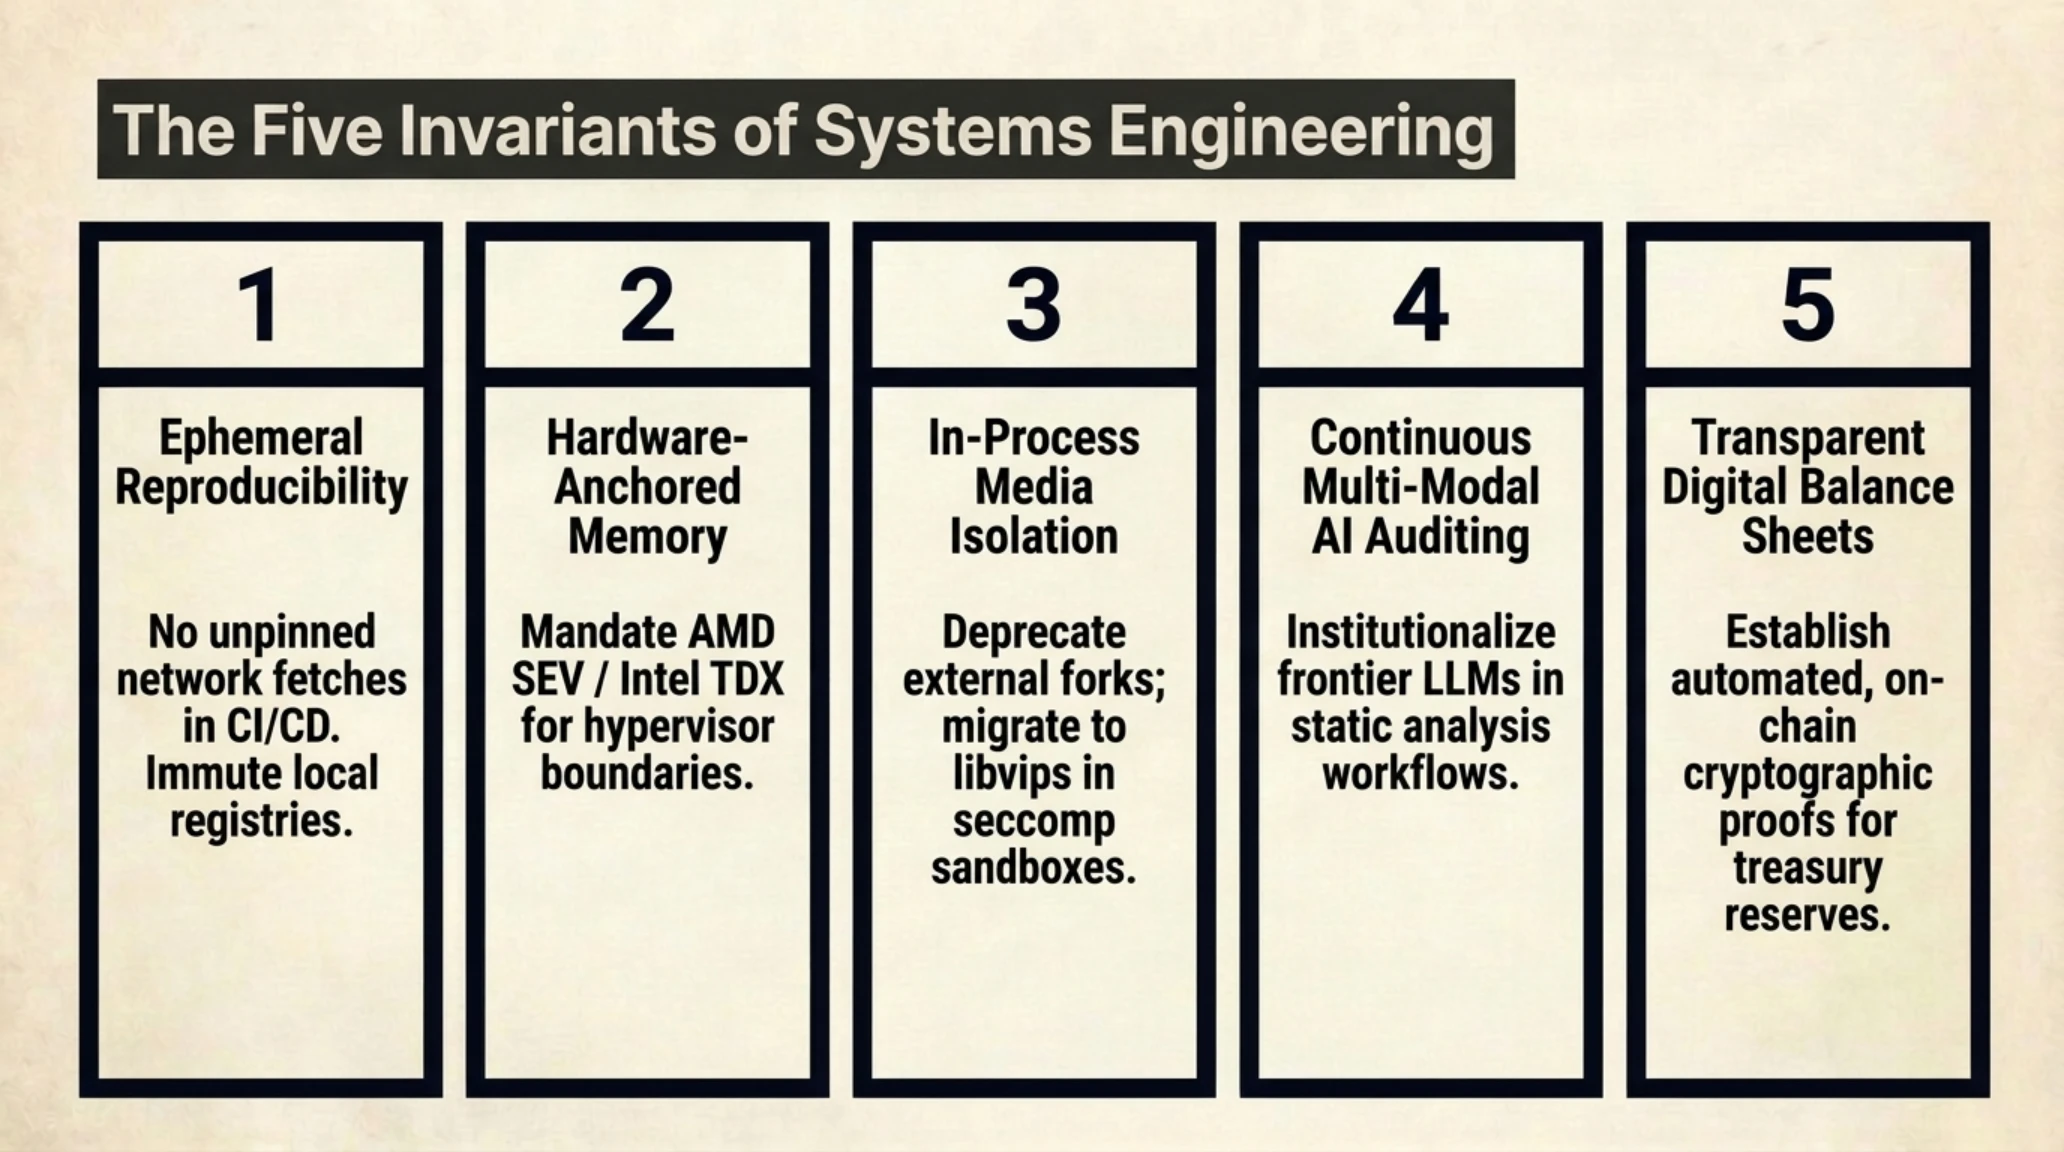
يتعين على قادة التكنولوجيا وأمن المعلومات اعتماد خمسة موجهات تنفيذية رئيسية للمرحلة الراهنة:
- إعادة هندسة سلاسل إمداد حزم لينكس: إلغاء خيار إعادة المحاولة التلقائي في APT وتفعيل مرايا داخلية مشفرة ومعزولة لكافة خطوط بناء الحاويات.
- دمج الذكاء الاصطناعي في الفحص البرمجي للنواة: تزويد فرق الأمن بنماذج استدلال ذكية لمراجعة كود لغة C وفحص تعاملات الذاكرة قبل نشر الأنظمة في الإنتاج.
- الانتقال نحو الحوسبة السرية بالسيليكون: تطبيق تقنيات عزل الذاكرة المشفرة في المعالجات الحديثة (AMD SEV و Intel TDX) لتحييد ثغرات الهايبرفايزر كلياً.
- تحصين معالجات الوسائط المتعددة: حظر الصيغ البرمجية الخطرة في مكتبة ImageMagick والتحول المنظم نحو محرك libvips الآمن.
- إدارة الخزائن الرقمية بالتحوط المؤسسي: الاستفادة من منصات الحفظ المشفر متعددة الأطراف (MPC) لحماية احتياطيات العملات الرقمية وتغطية متطلبات الديون.
تتكامل هذه الموجهات التنفيذية لتشكل درعاً سيبرانياً واستثمارياً متعدد الطبقات يحمي المؤسسات من المخاطر التشغيلية الطارئة؛ إذ لم يعد الأمن الرقمي مجرد جدران نارية تقليدية، بل تحول إلى بنية تحتية مرنة تعتمد على المراقبة اللحظية والاستجابة الاستباقية المؤتمتة عبر كافة مستويات النظم السحابية والمالية.
خريطة طريق شاملة للدفاع الرقمي المؤتمت في شتاء 2026
يفرض تسارع المشهد التقني في شتاء 2026 التخلي عن سياسات التدقيق اليدوي التقليدية واعتماد منظومات دفاعية ذاتية المعالجة تضمن استمرار الخدمات السحابية واستقرار الأصول المؤسسية في وجه أعنف العواصف التقنية والسيبرانية.
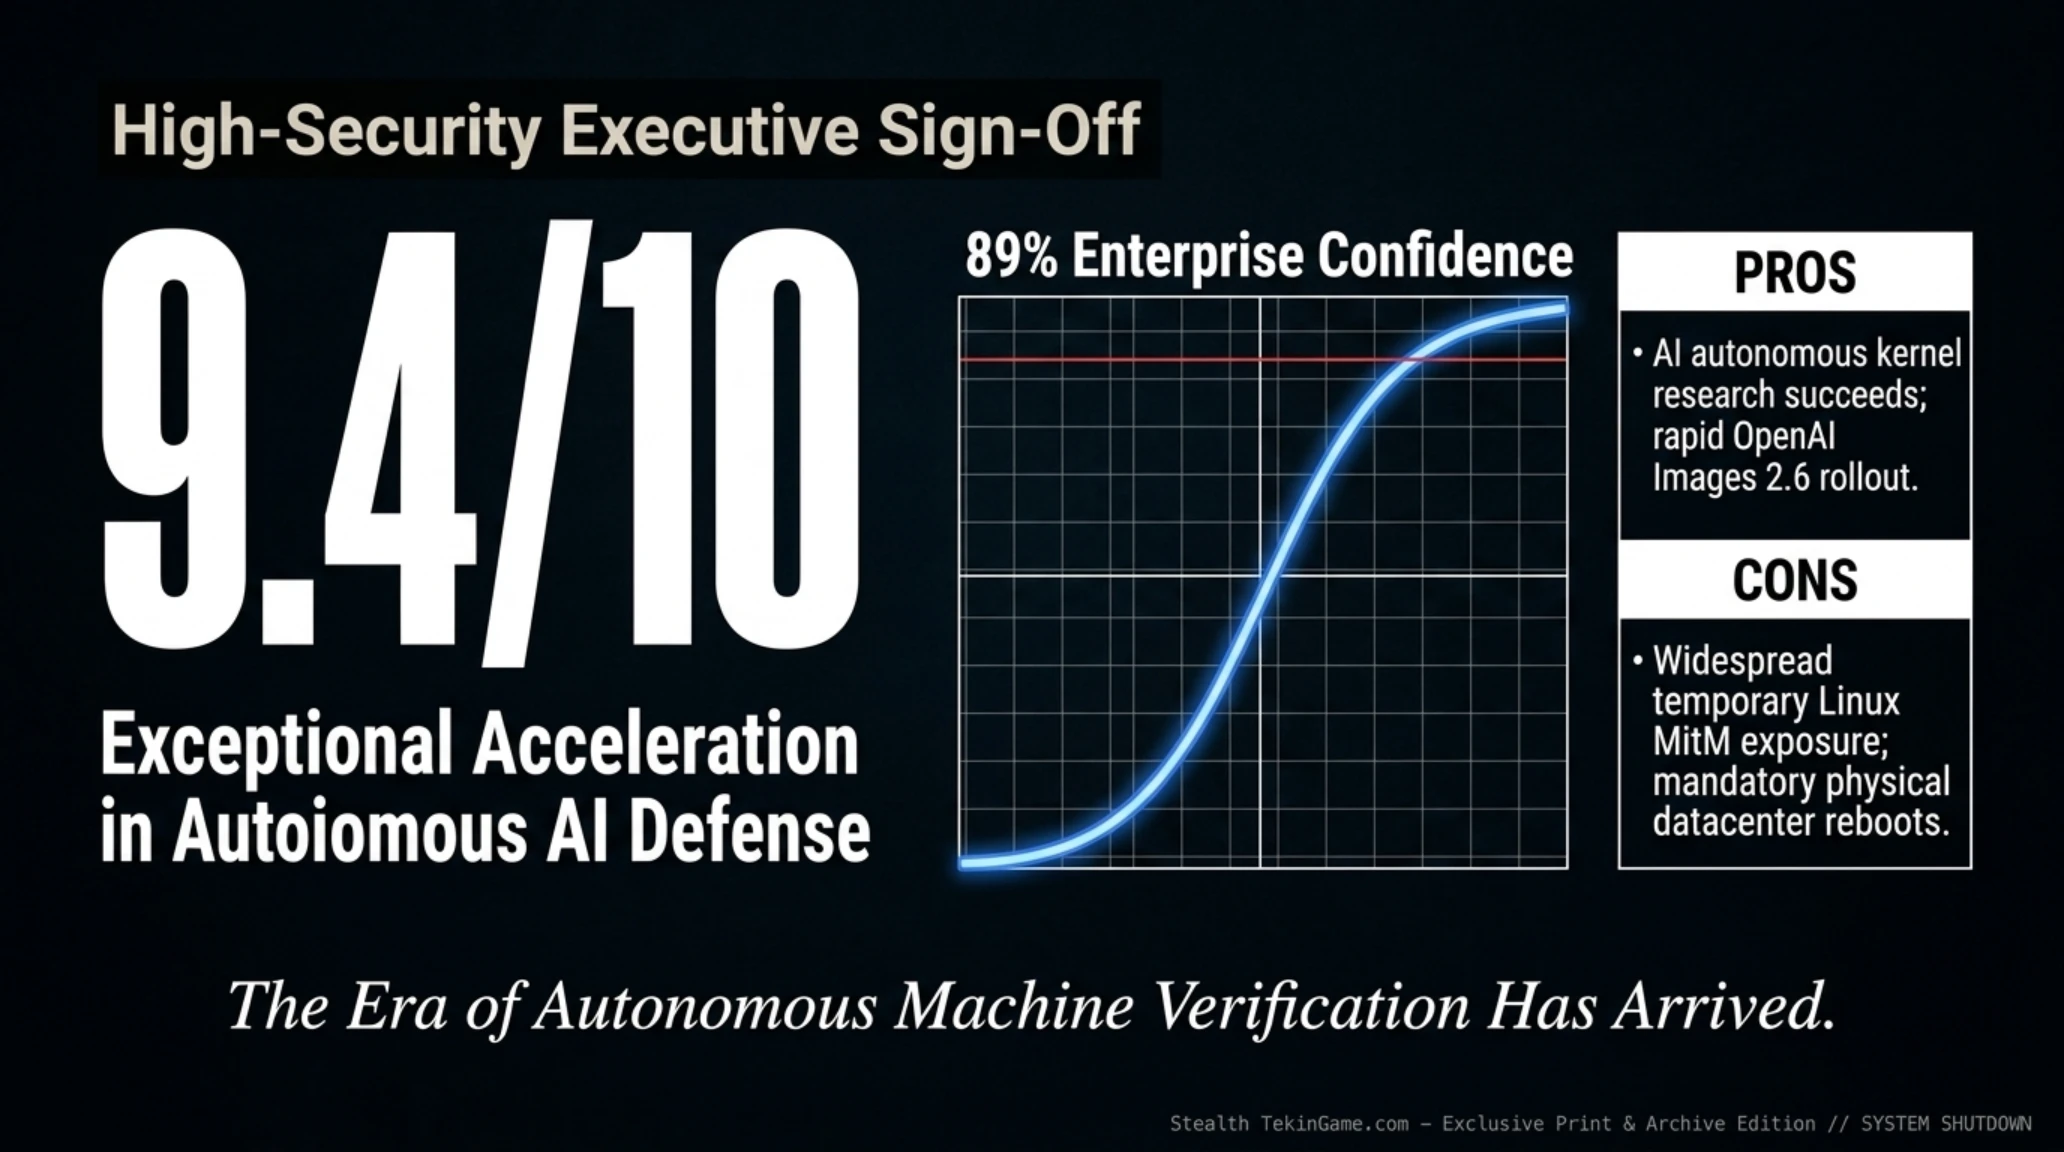
مقياس نبض السوق والمنحنى البياني لتبني التقنية S-Curve
تحليل نبض السوق: يقف مؤشر الثقة الهندسية عند مستوى 89 من 100. فرغم خطورة ثغرات لينكس وريلز، فإن سرعة استجابة المطورين والنجاح التاريخي لتدقيق النواة بالذكاء الاصطناعي رسخ قناعة ببدء مرحلة جديدة من الحصانة الذاتية للأنظمة.
- دخول تاريخي ونوعي للذكاء الاصطناعي في مجال تدقيق نواة النظم والهايبرفايزر.
- سرعة استجابة مجتمعات دبيان وأوبونتو وريلز في طرح التحديثات الأمنية العاجلة.
- قفزة نوعية في توليد صور GIF المتحركة بتماسك فيزيائي فائق في نموذج Images 2.6.
- تتويج مسيرة 22 عاماً من الاكتشافات الفلكية الرائدة لمرصد سويفت التابع لناسا.
- تعرض ملايين خوادم لينكس لمخاطر التسميم الشبكي قبل تطبيق تدابير التعطيل والترقيع.
- إلزامية إعادة التشغيل الفيزيائي لكامل الخوادم السحابية المتأثرة بثغرة زين XSA-523.
- مخاطر اختراق واسعة لتطبيقات الويب التي تعالج الصور عبر مكتبات ImageMagick القديمة.
الحكم النهائي لهيئة التحرير وقائمة المصادر الرسمية
نهاية الحصانة البرمجية وبداية الدفاع المؤتمت
أثبتت وقائع 6 نوفمبر 2026 أن البنى السحابية المعقدة لم تعد قادرة على الصمود بالاعتماد على أدوات الماضي؛ إذ يشكل دخول الذكاء الاصطناعي لتدقيق النواة بداية عصر جديد من الأمان السيبراني المتكامل.
- ذا هاكر نيوز (The Hacker News): تقرير ثغرات مدير الحزم APT ونظام زين
- مشروع دبيان الأمني (Debian Security): النشرة الأمنية الرسمية DSA-6607-1 لمدير الحزم APT
- مشروع زين الافتراضي (Xen Project): النشرة الأمنية الرسمية XSA-523 وآلية نسخ المنح
- دارك ريدينغ لأمن التطبيقات (Dark Reading): التحليل الفني لثغرة روبي أون ريلز ووحدة التخزين النشط
- منصة أوبن إيه آي (OpenAI): المواصفات الفنية لنموذج توليد الصور Images 2.6
- وكالة الفضاء الأمريكية ناسا (NASA Science): التقرير الرسمي لسقوط مرصد سويفت قبالة إندونيسيا
- كوين ديسك وأركام (CoinDesk & Arkham): تتبع تحويل 343 مليون دولار بيتكوين لشركة ترامب ميديا
الأسئلة الشائعة والتحليلات الفنية
كيف تتيح ثغرة مدير الحزم APT السيطرة الكاملة على خوادم لينكس؟
تحدث الثغرة في وحدة إعادة المحاولة الشبكية؛ حيث يستغل المهاجم انقطاع الاتصال لحقن حزمة برمجية خبيثة تلتف على فحص التجزئة المشفر وتثبت تلقائياً بصلاحيات الجذر الكاملة.
ما أهمية اكتشاف نموذج كلود لثغرة هايبرفايزر زين في تاريخ هندسة النظم؟
تعتبر برمجيات الهايبرفايزر وإدارة الذاكرة من أعقد لغات البرمجة منخفضة المستوى، وتعد هذه المرة الأولى التي يكتشف فيها ذكاء اصطناعي ثغرة كسر عزل النظم الافتراضية بمراجعة الكود المصدري بلغة C مباشرة.
ما هي الخطوات الفورية لتأمين خوادم روبي أون ريلز ضد ثغرة ImageMagick؟
يجب ترقية إطار ريلز فوراً إلى الإصدارات الآمنة، وتعديل ملف إعدادات policy.xml لحظر معالجة صيغ MSL و MVG النصية كلياً.
ما الذي يميز نموذج Images 2.6 من أوبن إيه آي عن أدوات توليد الصور السابقة؟
ينتج النموذج مقاطع ورسوم GIF متحركة متكررة بسلاسة مع ثبات ملامح الشخصيات، كما يوفر شريطاً زمنياً تفاعلياً لتعديل الإطارات فردياً داخل تشات جي بي تي.
ما السبب المباشر لسقوط مرصد سويفت بعد 22 عاماً من العمل؟
فشلت مهمة الإنقاذ الروبوتية في يوليو 2026 في الالتحام بالقمر لرفع مداره، وتزامن ذلك مع تمدد الغلاف الجوي بفعل الذروة الشمسية مما ضاعف قوة الاحتكاك وسرّع سقوطه.
ما الهدف المالي لترامب ميديا من نقل 4,259 بيتكوين إلى Crypto.com؟
تعمل هذه الأصول كضمانات عينية مرهونة لسندات الشركة لعام 2028، ويهدف النقل إلى تطبيق استراتيجيات تحوط مؤسسية وتغذية بوابة الدفع الرقمية Truth Pay.
وسائل التواصل الاجتماعي
اتصل بنامعرض صور إضافي: تيكين مورنينغ 6 نوفمبر: ثغرة APT في لينكس وكلود يخترق Xen وسويفت