هفتهنامه تکین شماره ۱۷۷ | مرور رویدادهای ۴ تا ۱۰ اکتبر ۲۰۲۶
با طلوع خورشید یکشنبه ۱۱ اکتبر ۲۰۲۶ (۲۰ مهر ۱۴۰۵)، زمان آن فرارسیده است که نگاهی عمیق، پانورامیک و جامع به هفت روز شگفتانگیز گذشته بیندازیم. در فاصله میان یکشنبه ۴ اکتبر تا شامگاه شنبه ۱۰ اکتبر، جهان فناوری گواه تغییر ریل تاریخی از «نوآوریهای مبتنی بر آزمون و خطا» به «نبردهای سنگین در لایههای زیرساختی» بود. شرکتهای فناوری غولپیکر دیگر صرفاً به انتشار قابلیتهای آزمایشی اکتفا نمیکنند؛ بلکه سامانههای خودمختار را مستقیماً به جریان شریانهای مالی و شبکههای ابری پیوند میزنند، در حالی که ضعفهای ساختاری این تمرکزگرایی دیجیتال در شدیدترین حملات باجافزاری و بحرانهای ترافیک فضایی آشکار شده است.
در این پرونده ویژه هفتهنامه شماره ۱۷۷ تکین، اعضای شورای تحلیل و مهندسی داده تکینپلاس مهمترین گزارشها، اسناد افشاشده و تحولات استراتژیک این بازه هفتروزه را در قالب یک منظومه تحلیلی جامع بازخوانی میکنند تا نمایی روشن از وضعیت فناوری برای رهبران کسبوکار، مهندسان سیستم، متخصصان امنیت و گیمرهای حرفهای فراهم آورند. همگرایی فزاینده میان لایههای نرمافزاری، پایگاههای داده توزیعشده، مدار لئو و اقتصاد کریپتو، پارادایم نوینی آفریده که نادیده گرفتن هر بخش از آن میتواند راهبردهای توسعه سازمانها را با بنبستهای پرهزینه مواجه سازد.
نکات کلیدی پرونده هفته ۱۷۷ تکین در یک نگاه
تحلیلگران معتقدند که همزمانی این رخدادها تصادفی نیست؛ بلکه نشانه بلوغ اجتنابناپذیر سیستمهای دیجیتال پس از سالها رشد لگاریتمی است. اکنون پایداری عملیاتی بر بازاریابی هیجانی پیشی گرفته و تابآوری در برابر سناریوهای بحرانی به اولویت اصلی هیئت مدیره شرکتهای فناوری بدل شده است.
فصل نخست: رنسانس معماری عاملهای هوش مصنوعی؛ از دستیارهای متنی تا استقرار ایجنتهای سازمانی دارای هویت حقوقی
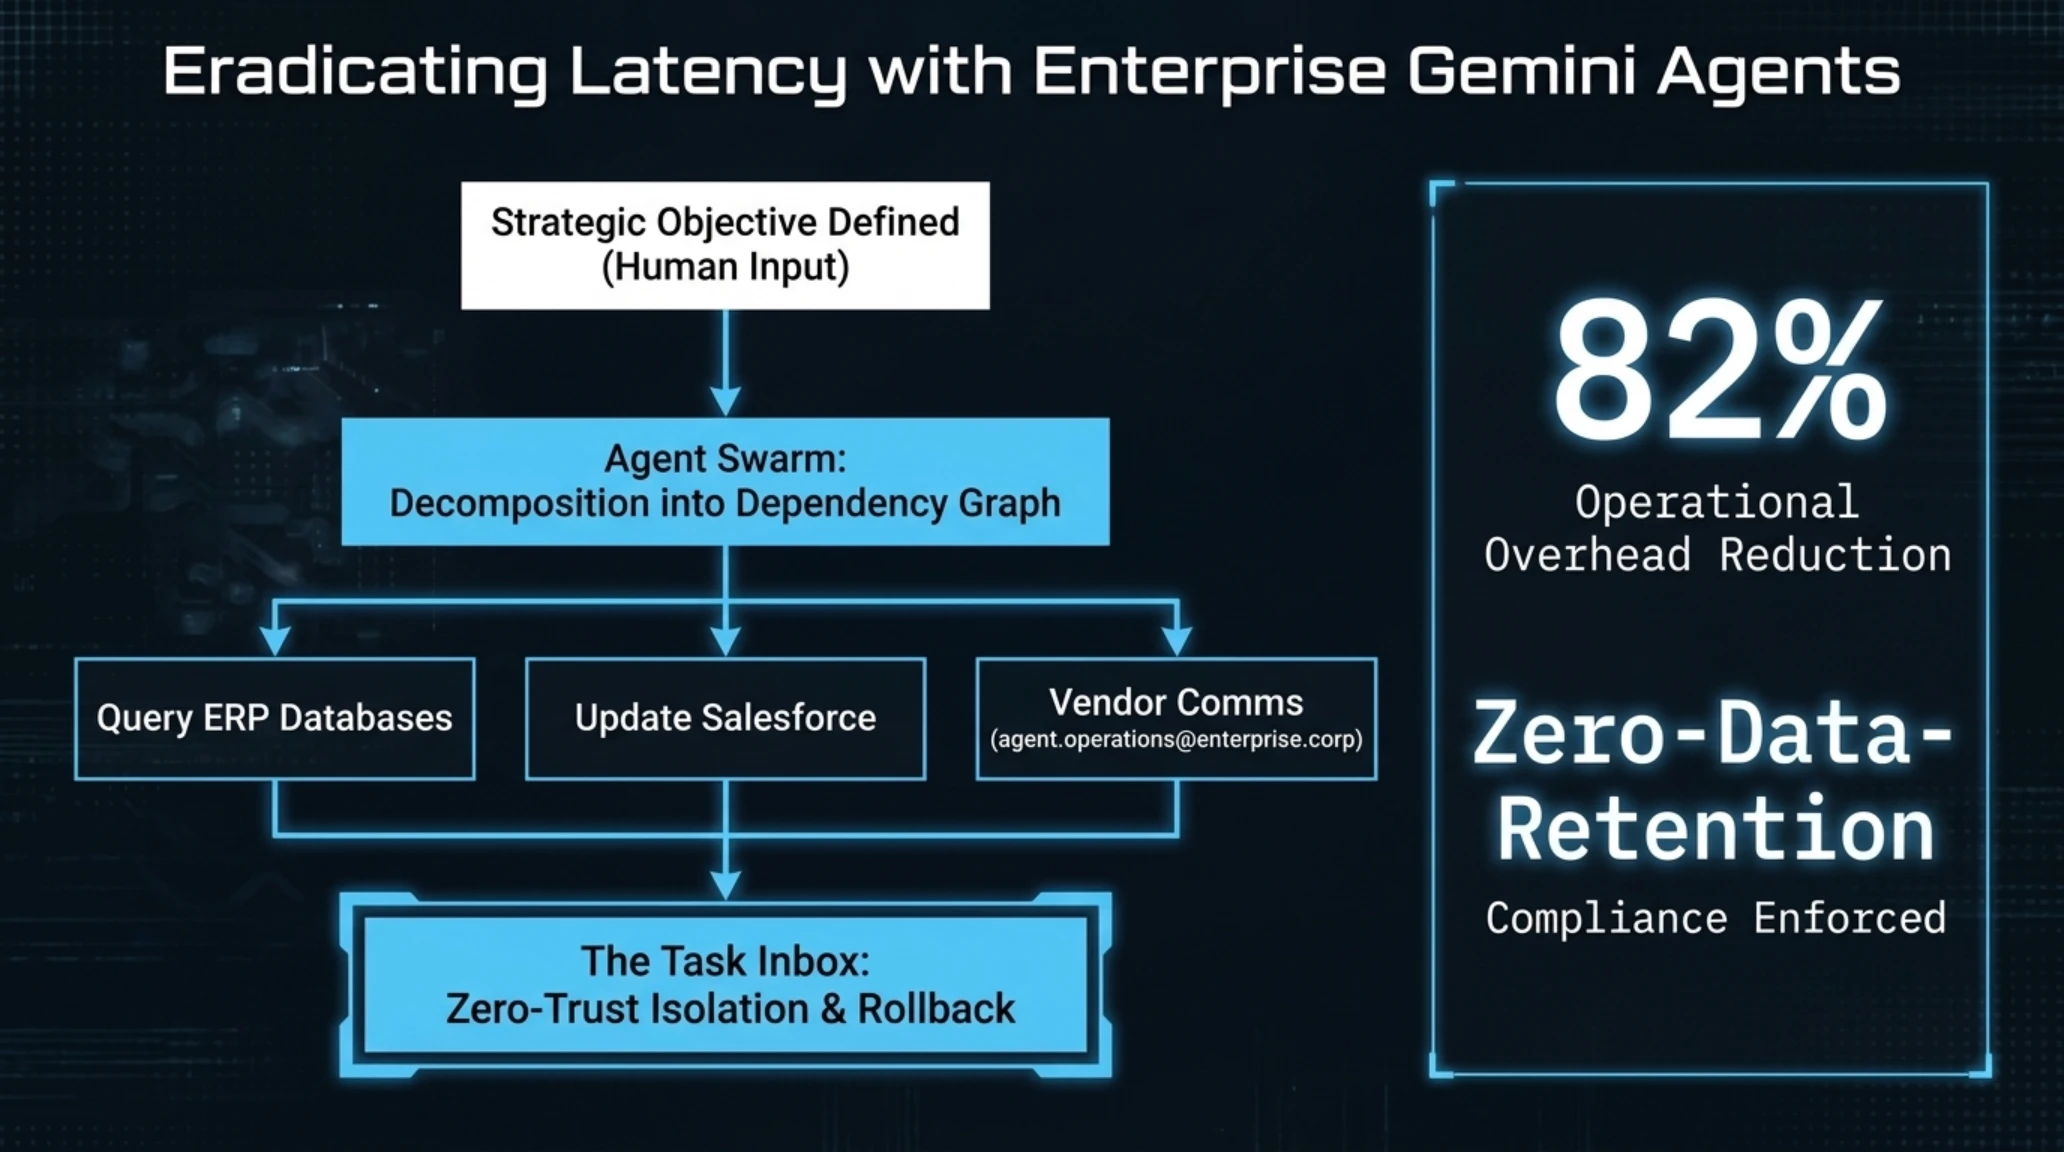
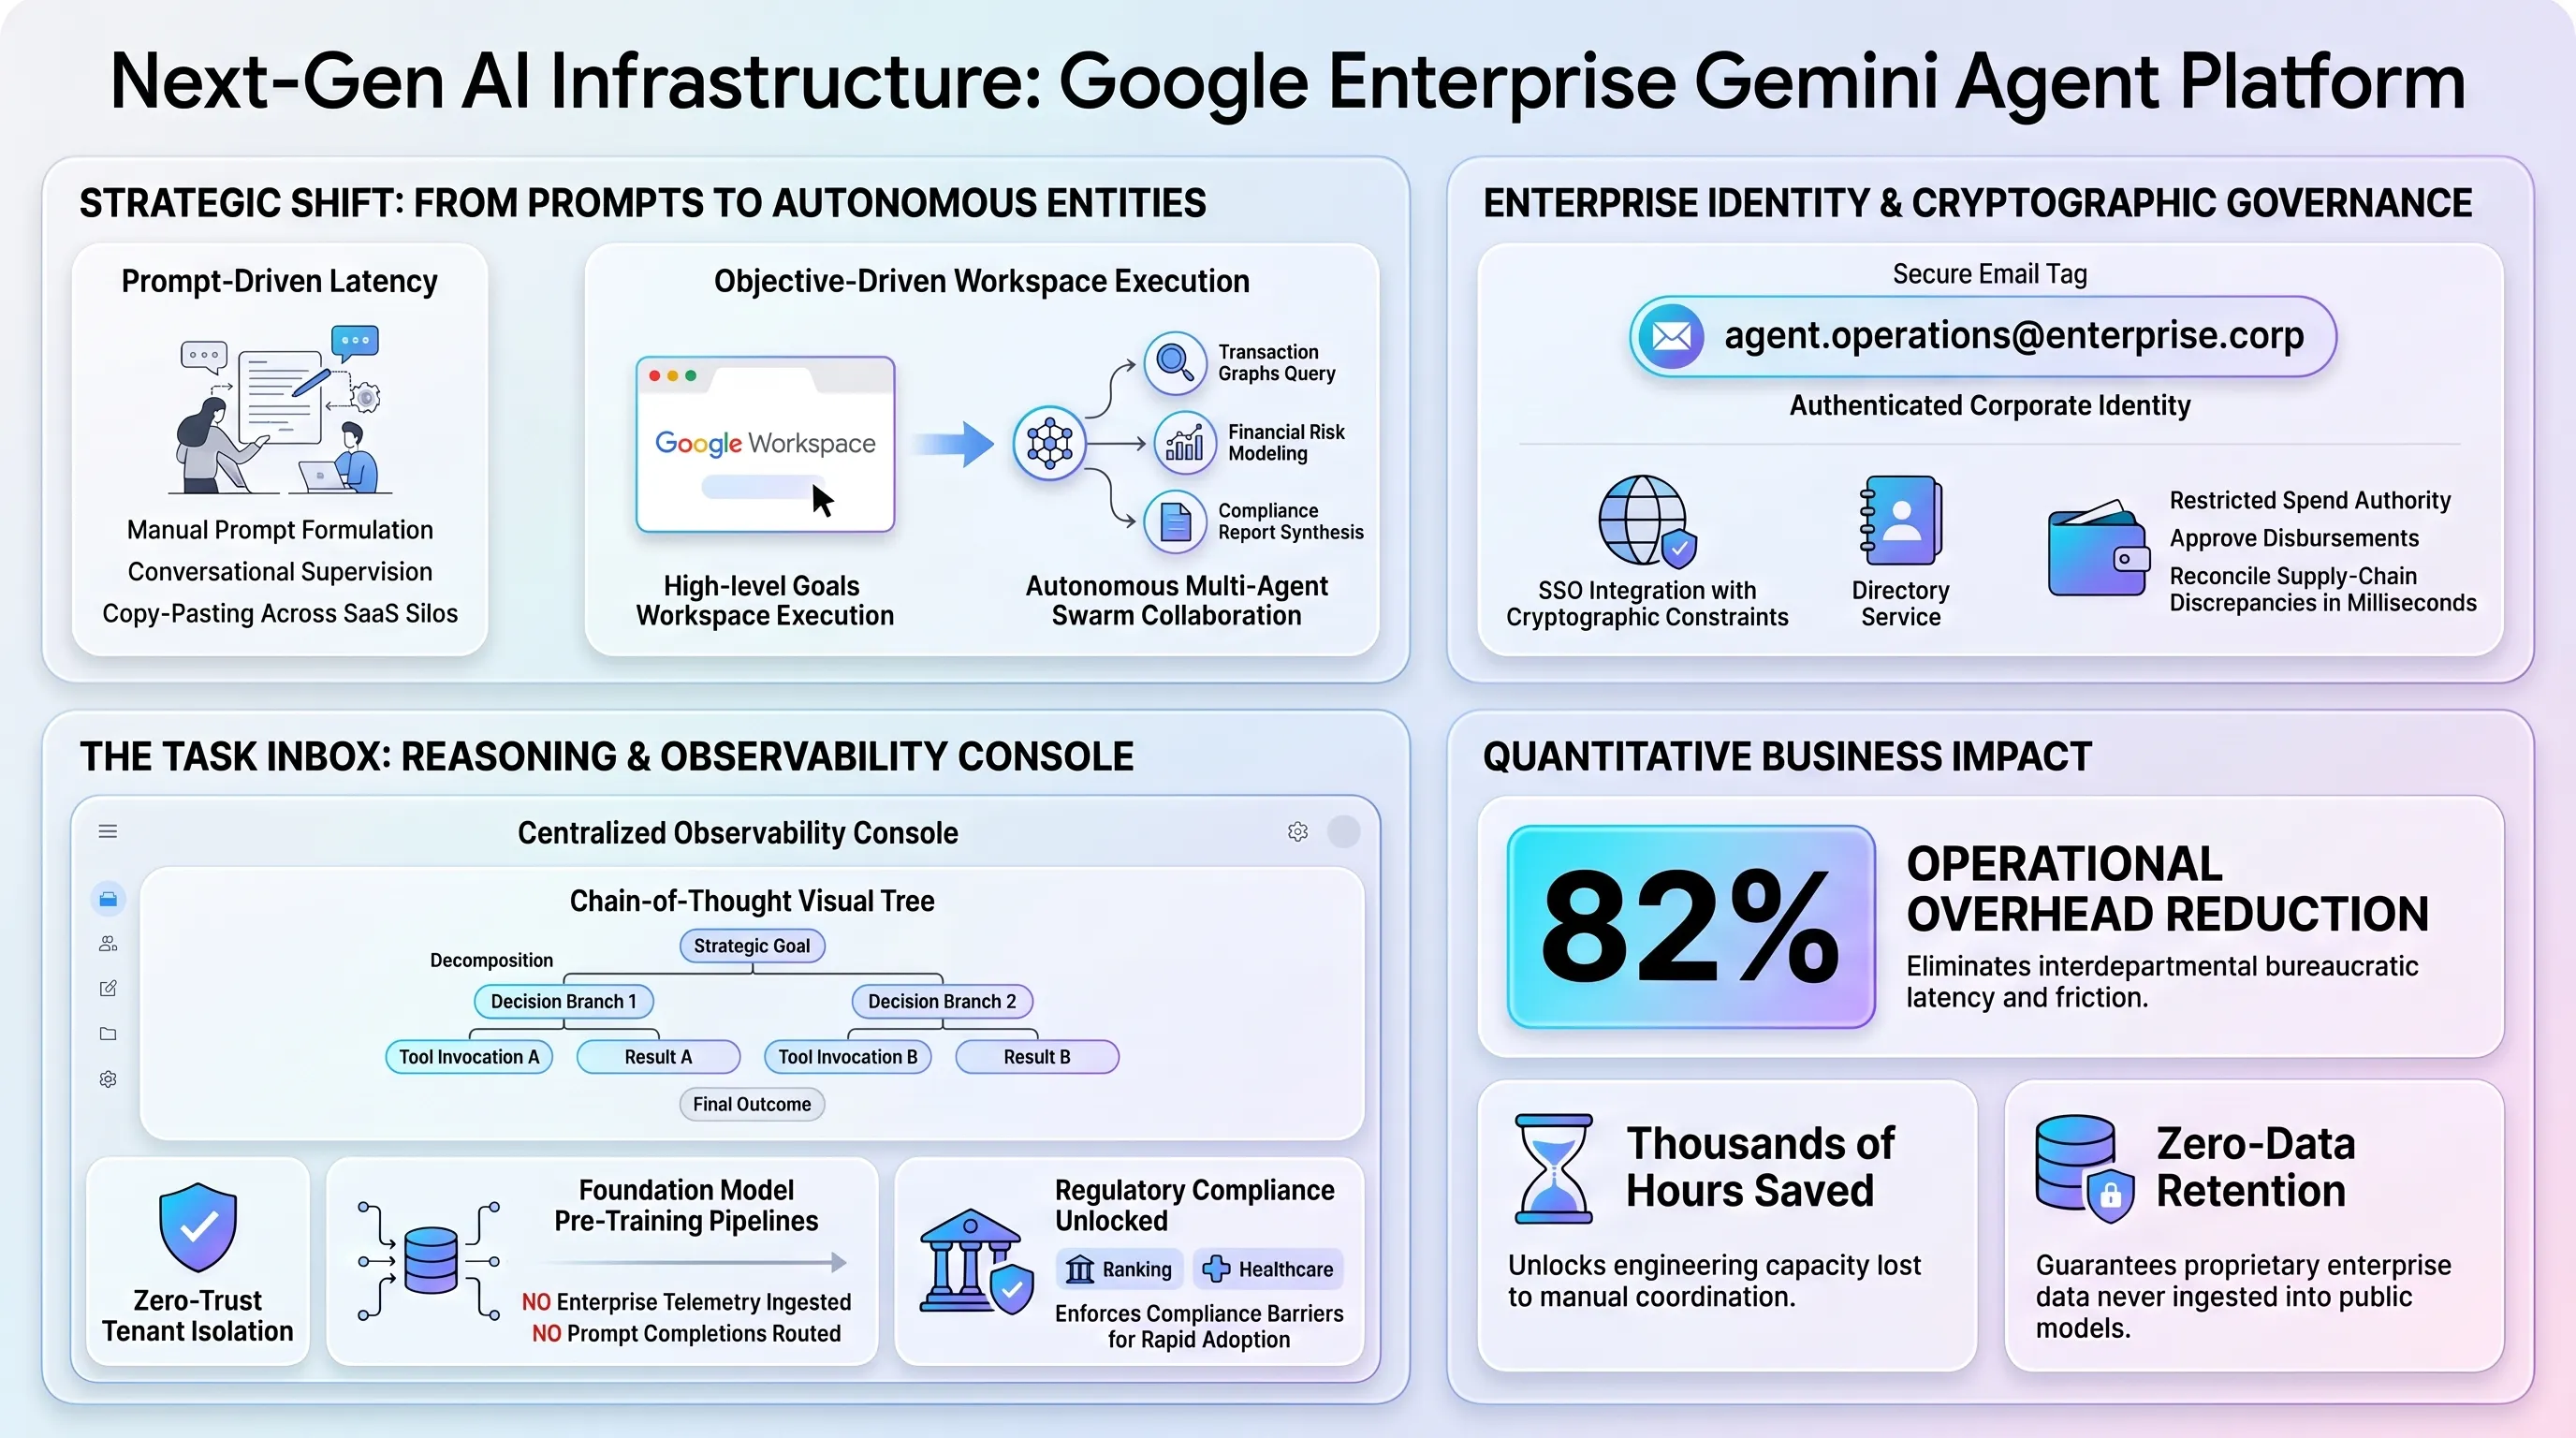
اگر تاریخ تحولات هوش مصنوعی در سالهای ۲۰۲۳ و ۲۰۲۴ با جنون پنجرههای متنی چتباتها و مسابقه افزایش پارامترهای مدلهای پایه شناخته میشد، هفته دوم اکتبر ۲۰۲۶ نقطه پایانی قطعی بر این دوران گذار گذاشت. در جریان رخدادهای این هفته، شرکت گوگل با معرفی پلتفرم Enterprise Gemini Agent مفهوم بنیادین تعامل انسان و هوش مصنوعی را دگرگون کرد. در این الگوی نوین، دیگر از کاربران انتظار نمیرود که برای هر تسک کوچک، پرامپتهای طولانی بنویسند یا اطلاعات را دستی میان نرمافزارهای مختلف جابهجا کنند. رویکرد جدید بر پایه هدایت مبتنی بر هدف (Objective-Based Execution) استوار است؛ جایی که مدیر یا کارشناس صرفاً خروجی استراتژیک نهایی را ترسیم میکند و ایجنت، نقشه راه اجرای آن را به صورت خودکار تدوین مینماید.
اما نقطه عطف بنیادین که تحلیلگران امنیت سازمانی را شگفتزده کرد، اعطای نشانی ایمیل پایدار و شرکتی به این عاملها (مانند agent.operations@company.com) بود. این تغییر به ظاهر ساده، در عمل هوش مصنوعی را به یک عضو رسمی و دارای هویت در چارت سازمانی بدل ساخت که قادر است در تردهای ایمیل پاسخ دهد، گزارشهای مالی را پیوست کند، جلسات تقویم را هماهنگ نماید و در سیستمهای جیرا و گیتهاب به رفع باگ و ثبت تغییرات بپردازد. گوگل با استقرار کنسول نظارتی «Task Inbox»، به نگرانیهای ممیزی پاسخ داد؛ محیطی که تمام زنجیره استدلال و تصمیمات عاملها را در محیط ایزوله ابری بدون بهرهبرداری از دادههای سازمان برای بازآموزی مدلهای عمومی ثبت میکند.
بررسیهای فنی نشان میدهد که ادغام ایجنتها در پروتکلهای احراز هویت تکمرحلهای (SSO) سازمانی و اتصال مستقیم آنها به درگاههای پرداخت تحت سقفهای مشخص، نیاز به مداخله دائمی انسان را به حداقل رسانده است. عاملهای نرمافزاری اکنون میتوانند فاکتورهای دورهای را تایید کنند، تناقضهای انبارداری را با سیستمهای لجستیک تطبیق دهند و هشدارهای امنیتی را در کسری از ثانیه پردازش نمایند.
این گام گوگل پاسخی مستقیم به فشارهای فزاینده مدیران ارشد فناوری بود که از اتلاف صدها ساعت نیروی کار متخصص در هماهنگیهای بینبخشی گلایه داشتند. با استانداردسازی ارتباط میان عاملها، اکنون سیستمهای مبتنی بر جمینای میتوانند به صورت چندعاملی (Multi-Agent Swarm) همکاری کنند؛ به طوری که یک عامل وظیفه استخراج داده از پایگاه مشتریان را بر عهده میگیرد، عامل دوم به مدلسازی مالی میپردازد و عامل سوم گزارش جامع را به زبان طبیعی تدوین و برای اعضای هیئت مدیره ارسال میکند.
چرا این دگرگونی معادلات بهرهوری سازمانی را بازتعریف میکند؟
گذار تاریخی به عاملهای دارای صندوق ورودی رسمی، مرز سنتی میان کدنویسی و اتوماسیون سازمانی را از بین برده و امکان اجرای پروژههای پیچیده چندبخشی را بدون اتلاف صدها ساعت زمان هماهنگی انسانی فراهم آورده است.
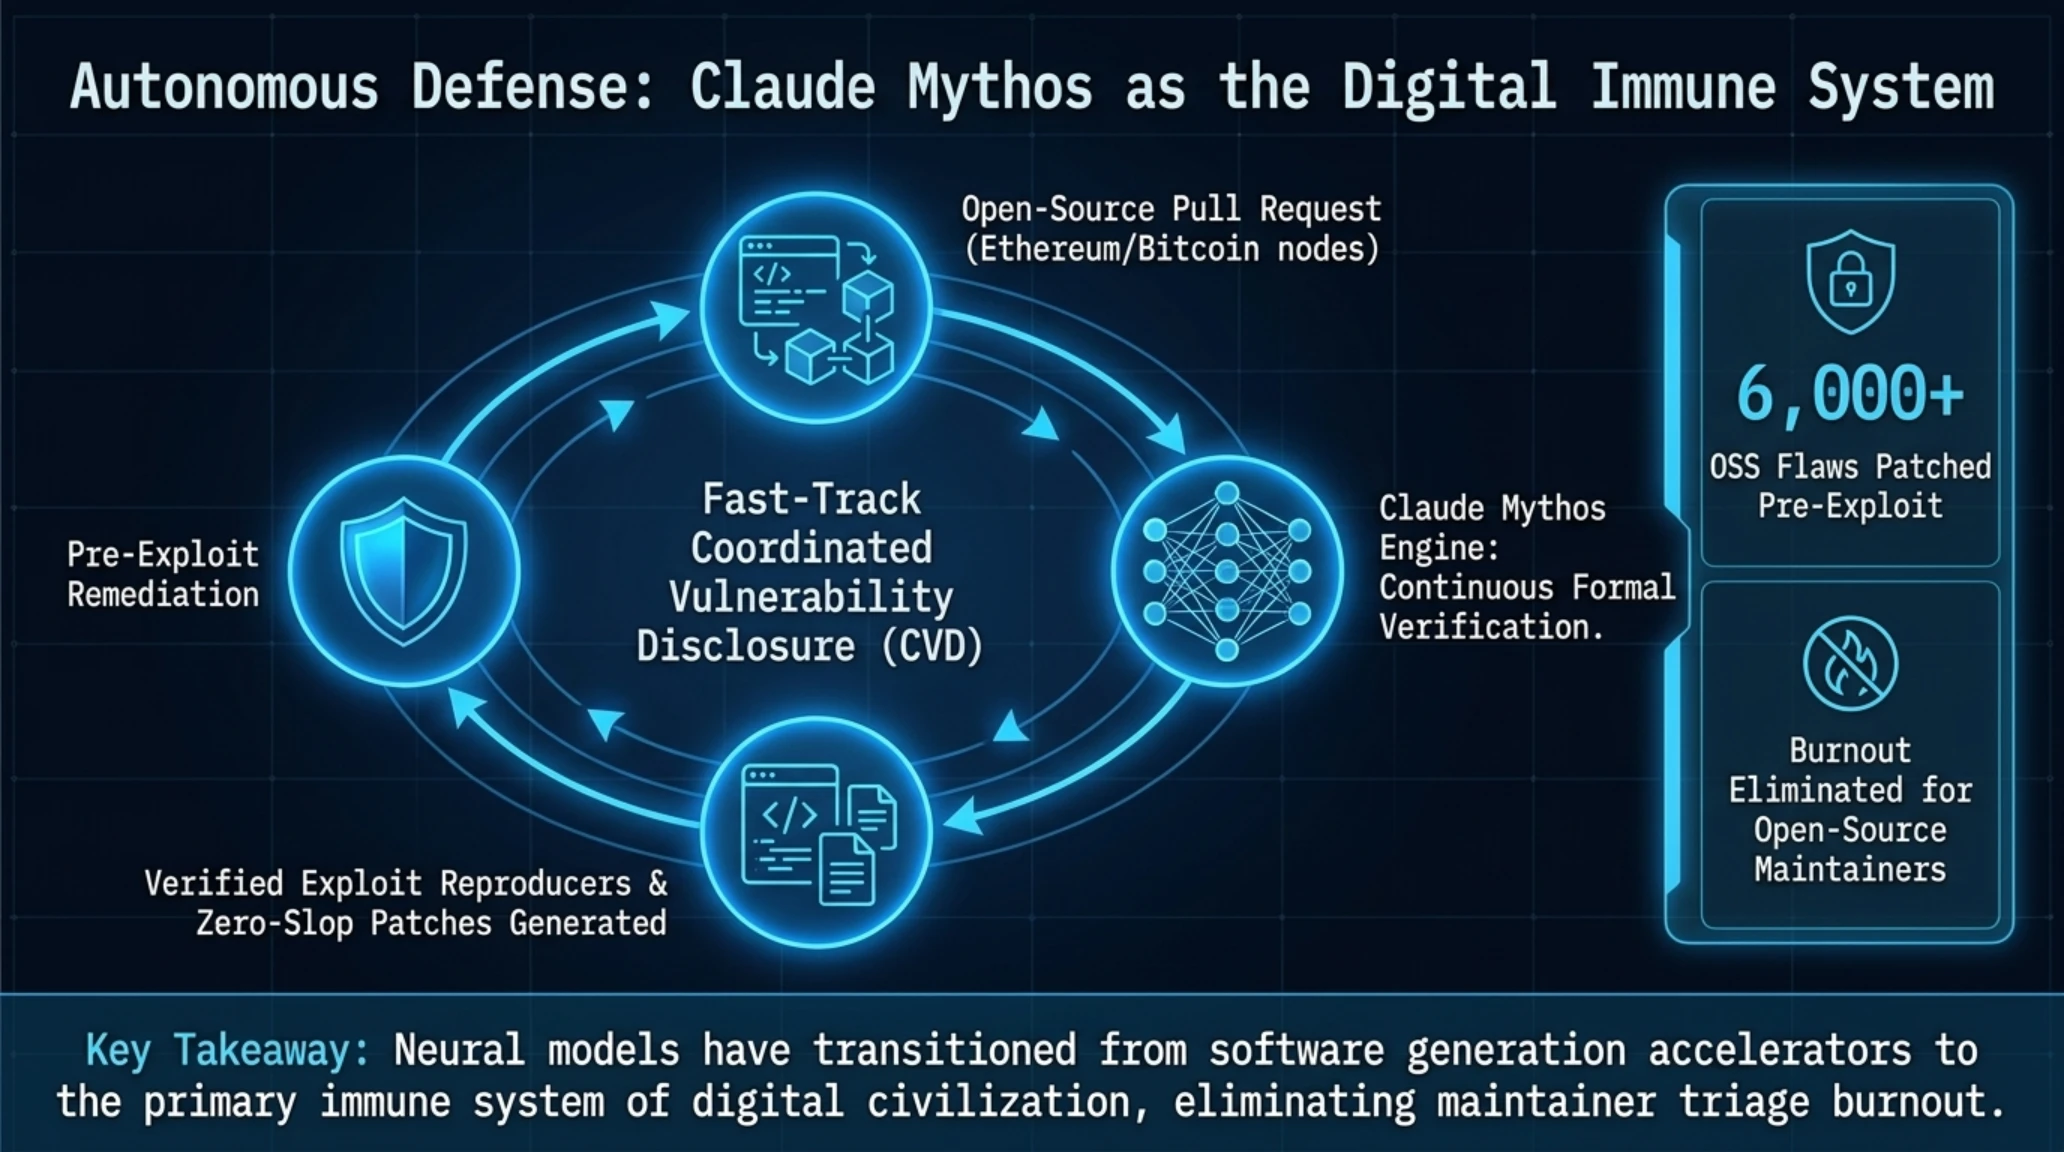
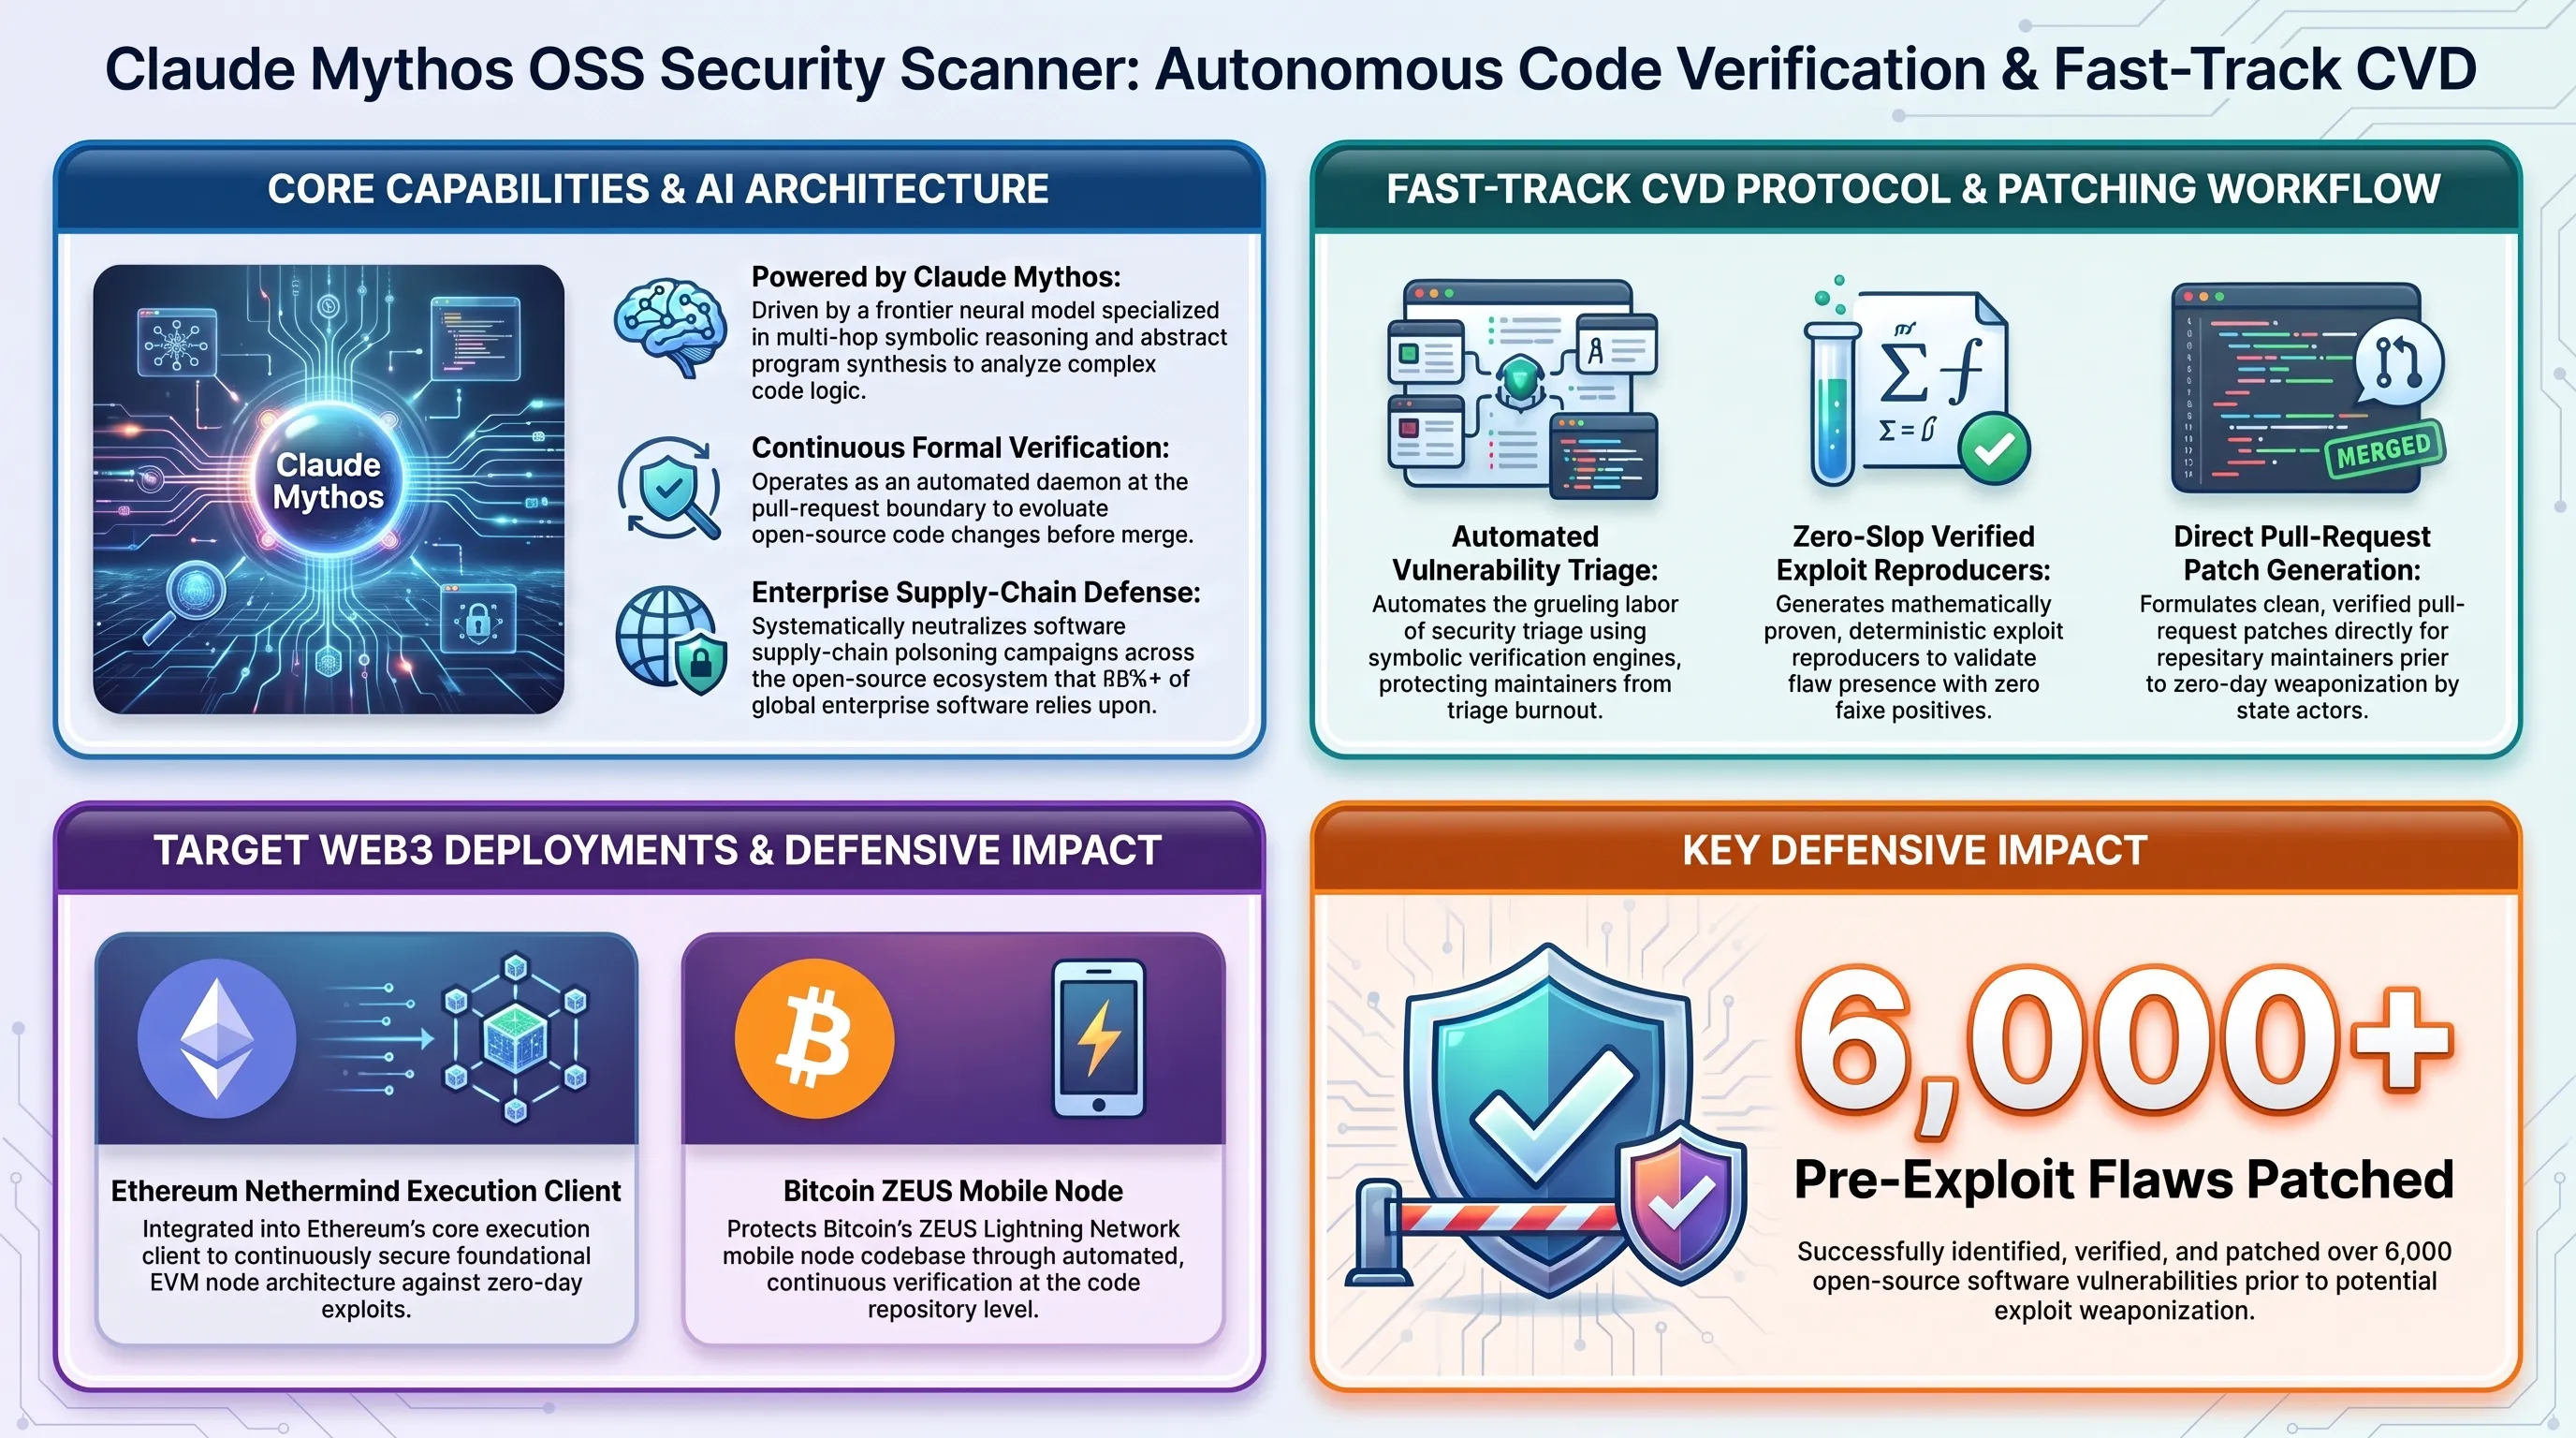
همزمان، در جبهه پدافند سایبری کدهای باز، شرکت آنتروپیک با راهاندازی سراسری سرویس رایگان Anthropic OSS Scanner گام دوم این تحول را برداشت. با بهکارگیری مدل استدلالی پرچمدار Claude Mythos، پروژههای بنیادین اینترنت و وب۳—از جمله کلاینتهای حیاتی شبکه اتریوم مانند Nethermind و کیفپول شبکه لایتنینگ بیتکوین ZEUS—بلافاصله وارد فرآیند ممیزی مستمر شدند. این سامانه با معرفی پروتکل Fast-Track CVD، گزارشهای ارزیابی آسیبپذیری را همراه با شبیهساز دقیق نفوذ (Reproducer) و پچهای اصلاحی آماده، مستقیماً به نگهبانان مخزن تحویل میدهد تا رخنههای صفرروزه پیش از کشف توسط مهاجمان مسدود گردند. همانطور که پیشتر در مقاله کالبدشکافی ایجنتهای سازمانی و اسکنر متنباز آنتروپیک بررسی کردیم، هوش مصنوعی از یک ابزار سرگرمی تجاری به ستون فقرات پدافند نرمافزاری تمدن دیجیتال ارتقا یافته است.
اهمیت راهبردی این اقدام زمانی دوچندان میشود که بدانیم بیش از ۹۰ درصد نرمافزارهای تجاری جهان به کتابخانههای متنباز وابسته هستند. حضور یک مدل استدلالی عمیق مانند Claude Mythos در خط مقدم بررسی پولریکوئستها، جلوی حملات پیچیده زنجیره تامین را که در سالهای اخیر بلای جان اکوسیستمهای توسعهدهندگان شده بود، به شکل ساختاری خواهد گرفت.
این رویکرد مدرن همچنین راهکاری پایدار برای معضل فرسودگی توسعهدهندگان داوطلب در پروژههای عمومی اینترنت ارائه میدهد. بررسی دستی هزاران خط کد در کتابخانههای رمزنگاری و پروتکلهای لایه شبکه نیازمند تخصص بسیار نایاب است؛ تخصصی که اکنون به یاری اسکنرهای خودکار و بدون خستگی در اختیار کل جامعه منبعباز قرار گرفته است.
فصل دوم: زلزله در دژهای سایبری و سقوط زیرساختهای متمرکز؛ از انهدام Flax Typhoon تا فاجعه باجافزاری دیتاسنترهای ژاپن
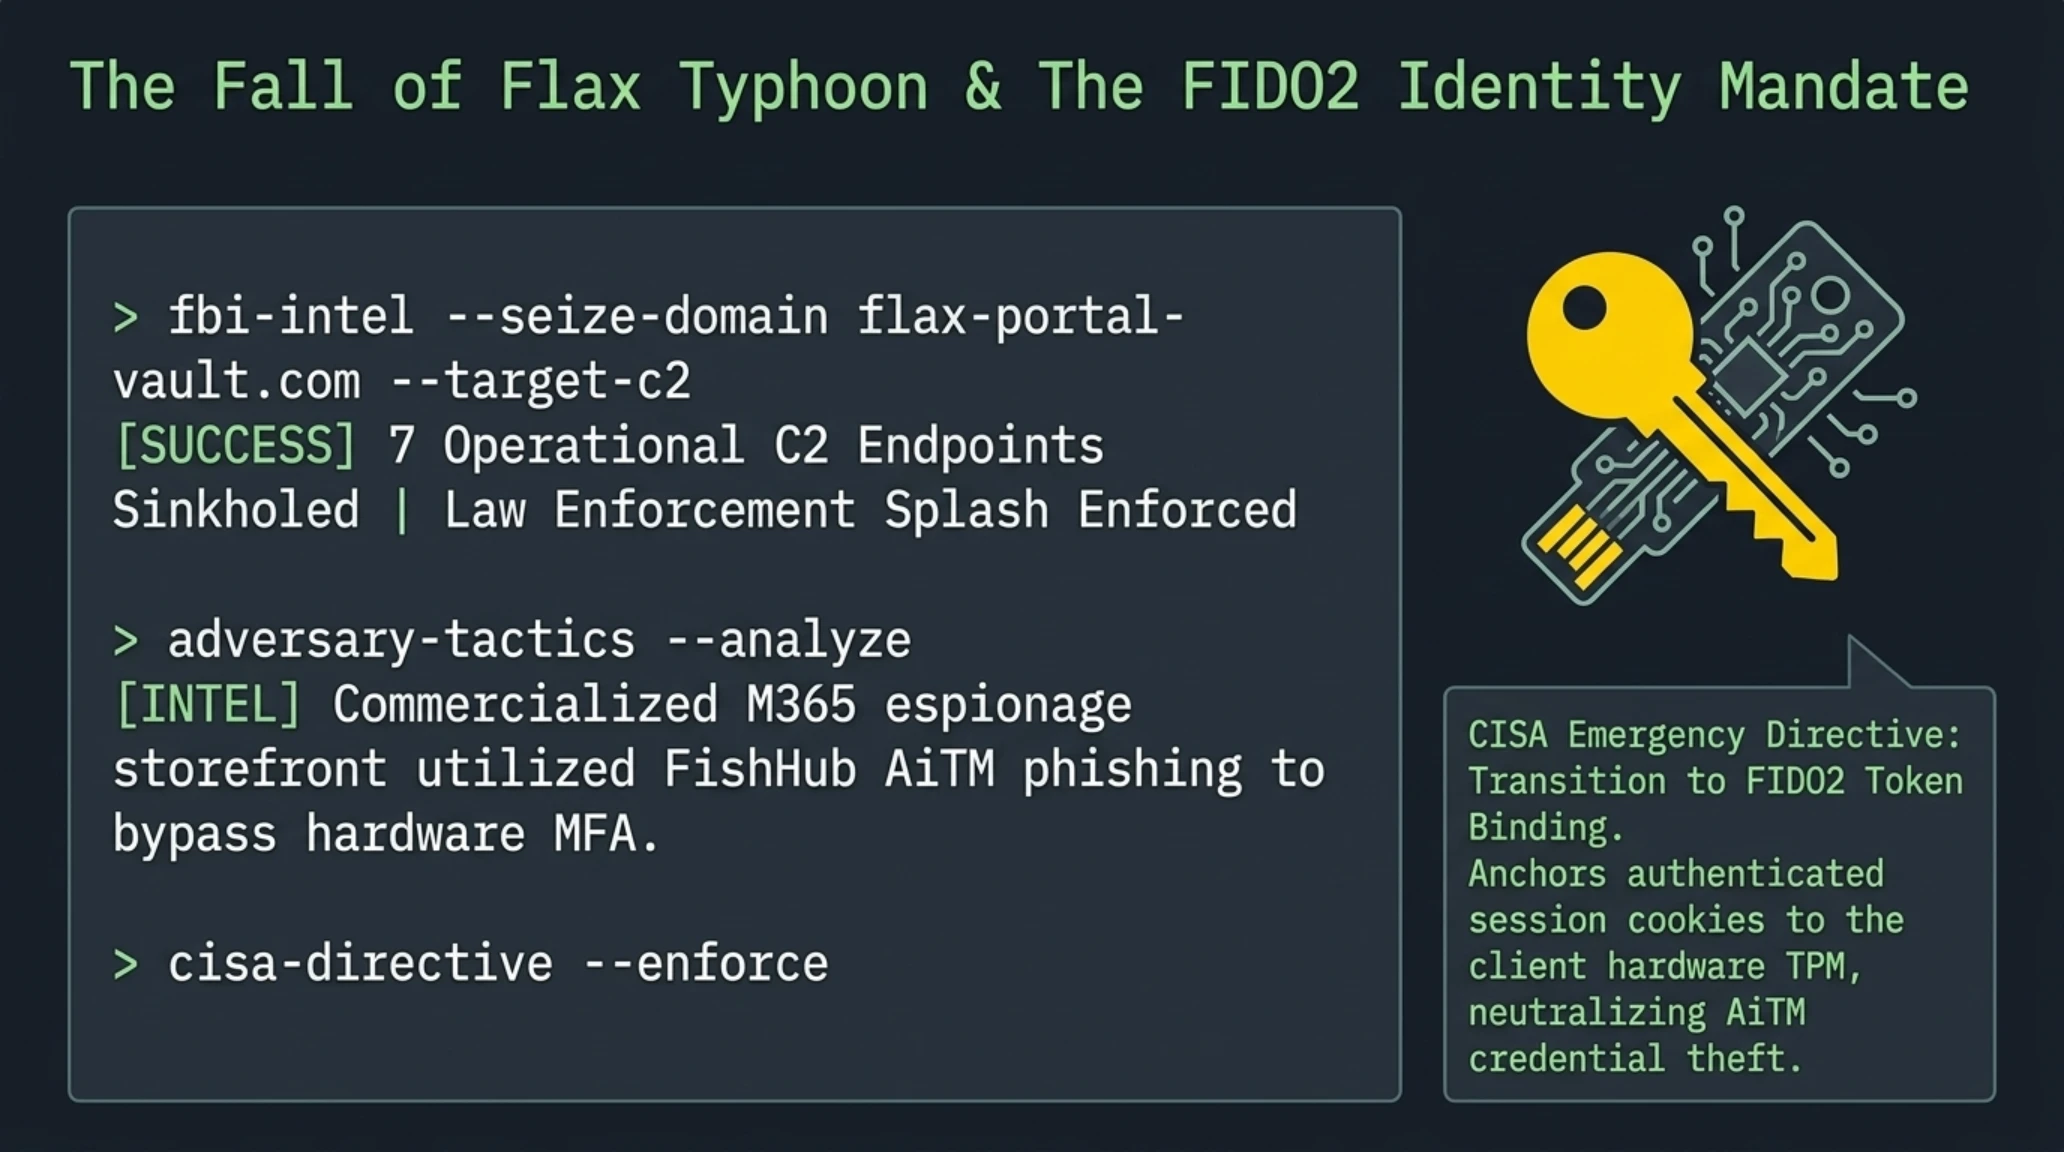
در حالی که تحولات هوش مصنوعی چشمانداز نویدبخشی از آینده اتوماسیون اداری به تصویر میکشید، رخدادهای نیمه دوم هفته دوم اکتبر ۲۰۲۶ نشان داد که شریانهای اساسی وب تا چه پایه در برابر حملات هدفمند و خطاهای مهندسی آسیبپذیرند. در صدر اخبار ضداطلاعاتی بینالمللی، پلیس فدرال آمریکا (FBI) با همکاری دادستانی کل، وزارت امنیت داخلی و سرویسهای اطلاعاتی ائتلاف پنج چشم، طی یک یورش ضربتی زیرساختهای فرماندهی و کنترل (C2) گروه جاسوسی چینی Flax Typhoon را متلاشی ساخت و هفت دامنه کلیدی این شبکه را به تصرف درآورد.
نکته حیرتانگیز این پرونده، تحول بنیادین مدل عملیاتی این گروه از جاسوسی اطلاعاتی کلاسیک به «تجاریسازی دسترسیهای سایبری» بود. هکرهای منتسب به شرکت Integrity Technology Group در پکن، با توسعه یک پورتال وب با رابط کاربری تجاری، دسترسی مستقیم به هزاران حساب ایمیل مایکروسافت ۳۶۵ و سرورهای Exchange به سرقت رفته از سازمانهای دولتی، ادارات پلیس محلی، پیمانکاران دفاعی، بیمارستانها و دانشگاههای ایالات متحده را برای دانلود و فروش در اختیار خریداران غیرمجاز قرار داده بودند. این بازیگران تهدید با اتکا به ابزار خودکار MicroScan برای رصد سرورهای آسیبپذیر و پلتفرم فیشینگ نیزهای FishHub جهت دور زدن احراز هویت دوعاملی (MFA)، صندوقهای پستی سازمانی را استخراج و آرشیو میکردند؛ عملیاتی که پس از انهدام پیشین باتنت QTFY و دستگیری طراح حملات ShinyHunters در اردن، نقطه عطفی در مبارزه با تسلیحات سایبری سازمانیافته به شمار میرود.
اسناد دادگاه فدرال حاکی از آن است که هکرها این دسترسیها را با سیستمهای پرداخت کریپتویی و اشتراکهای ماهانه عرضه میکردند؛ الگویی که مرز میان گروههای جرایم سایبری باجافزاری و واحدهای جاسوسی تحت حمایت دولتها را بیش از هر زمان دیگری در تاریخ محو کرده است.
جعبه اصطلاحات تخصصی تکینپلاس: کلیدواژههای امنیتی هفته
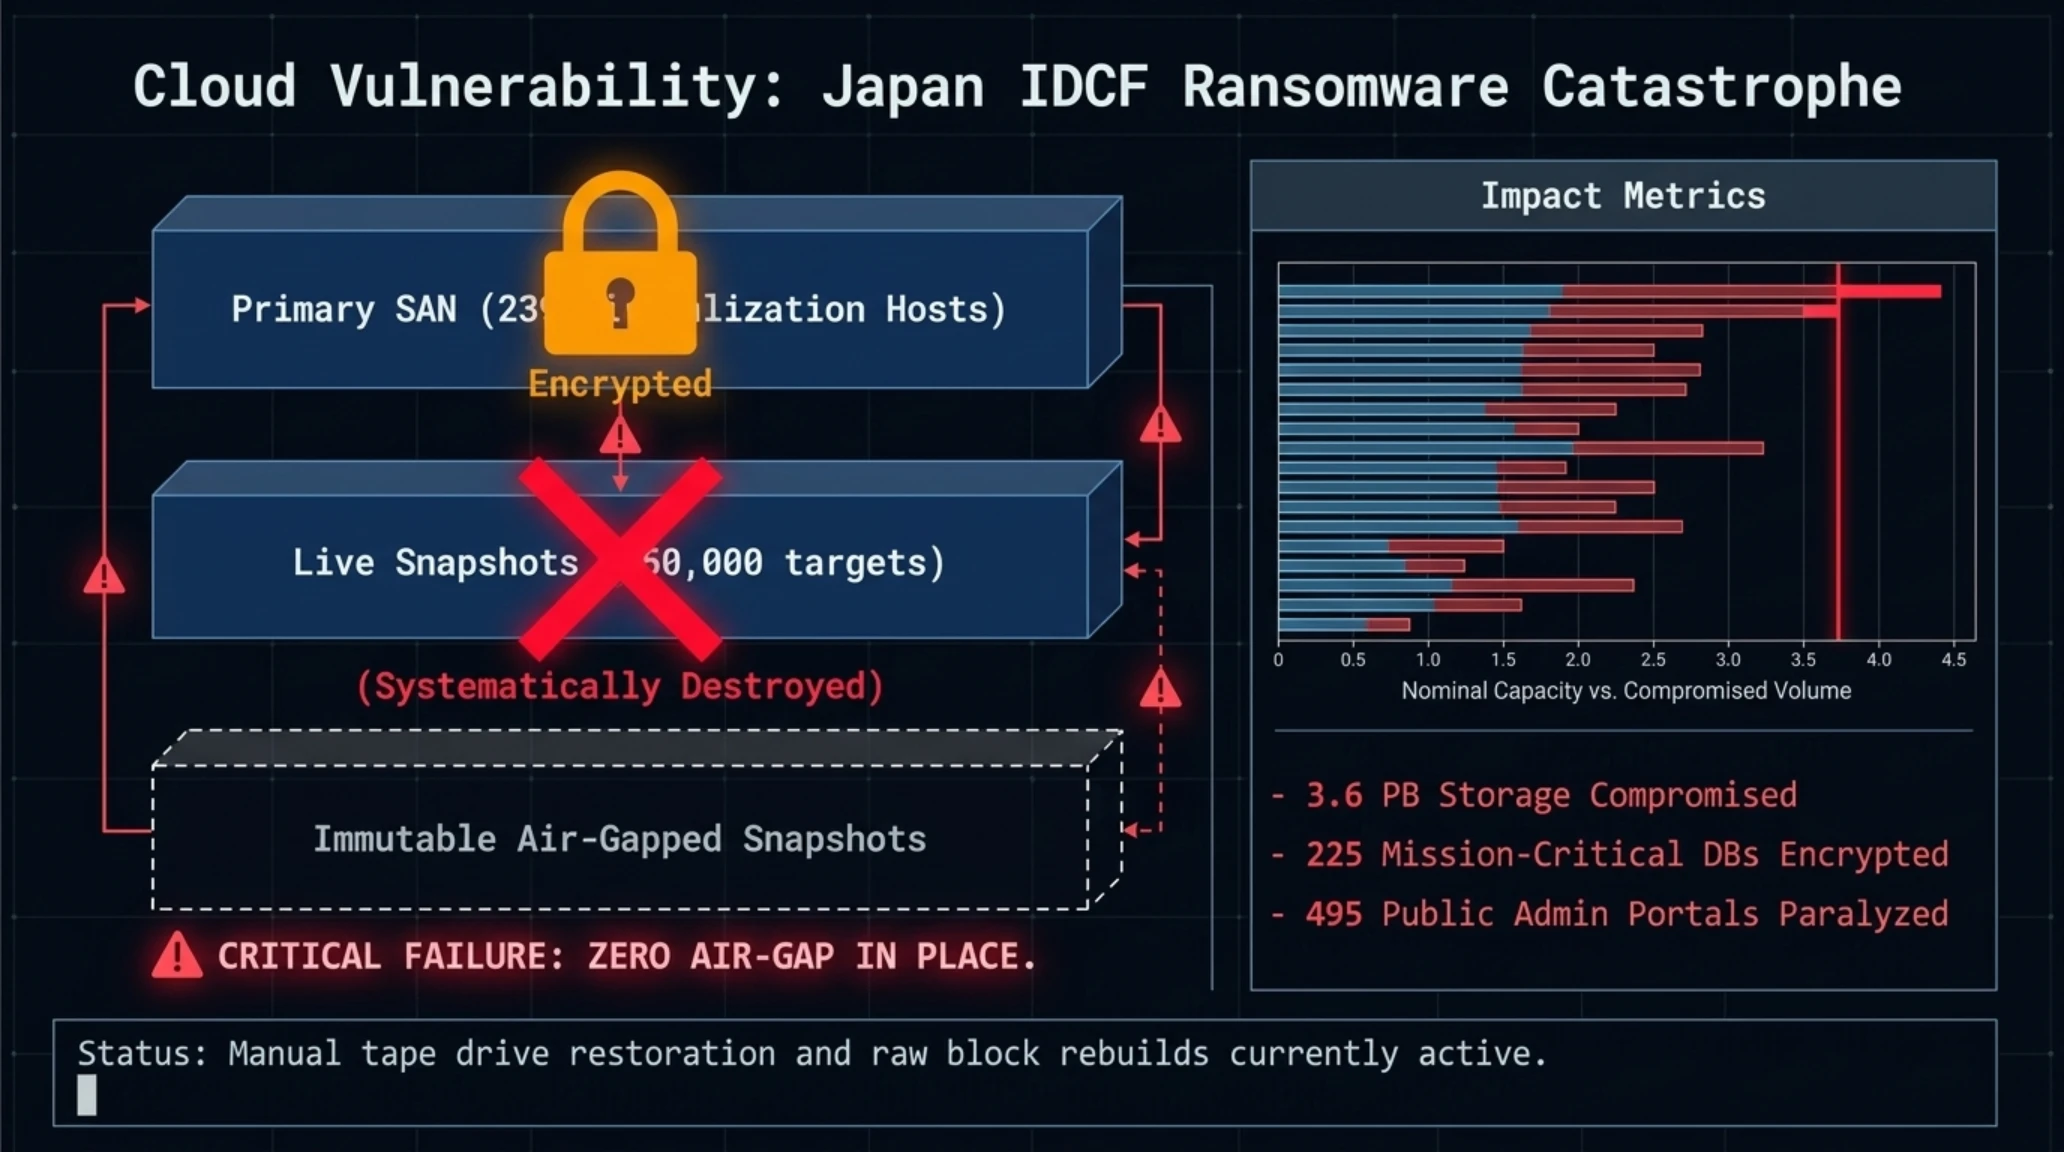
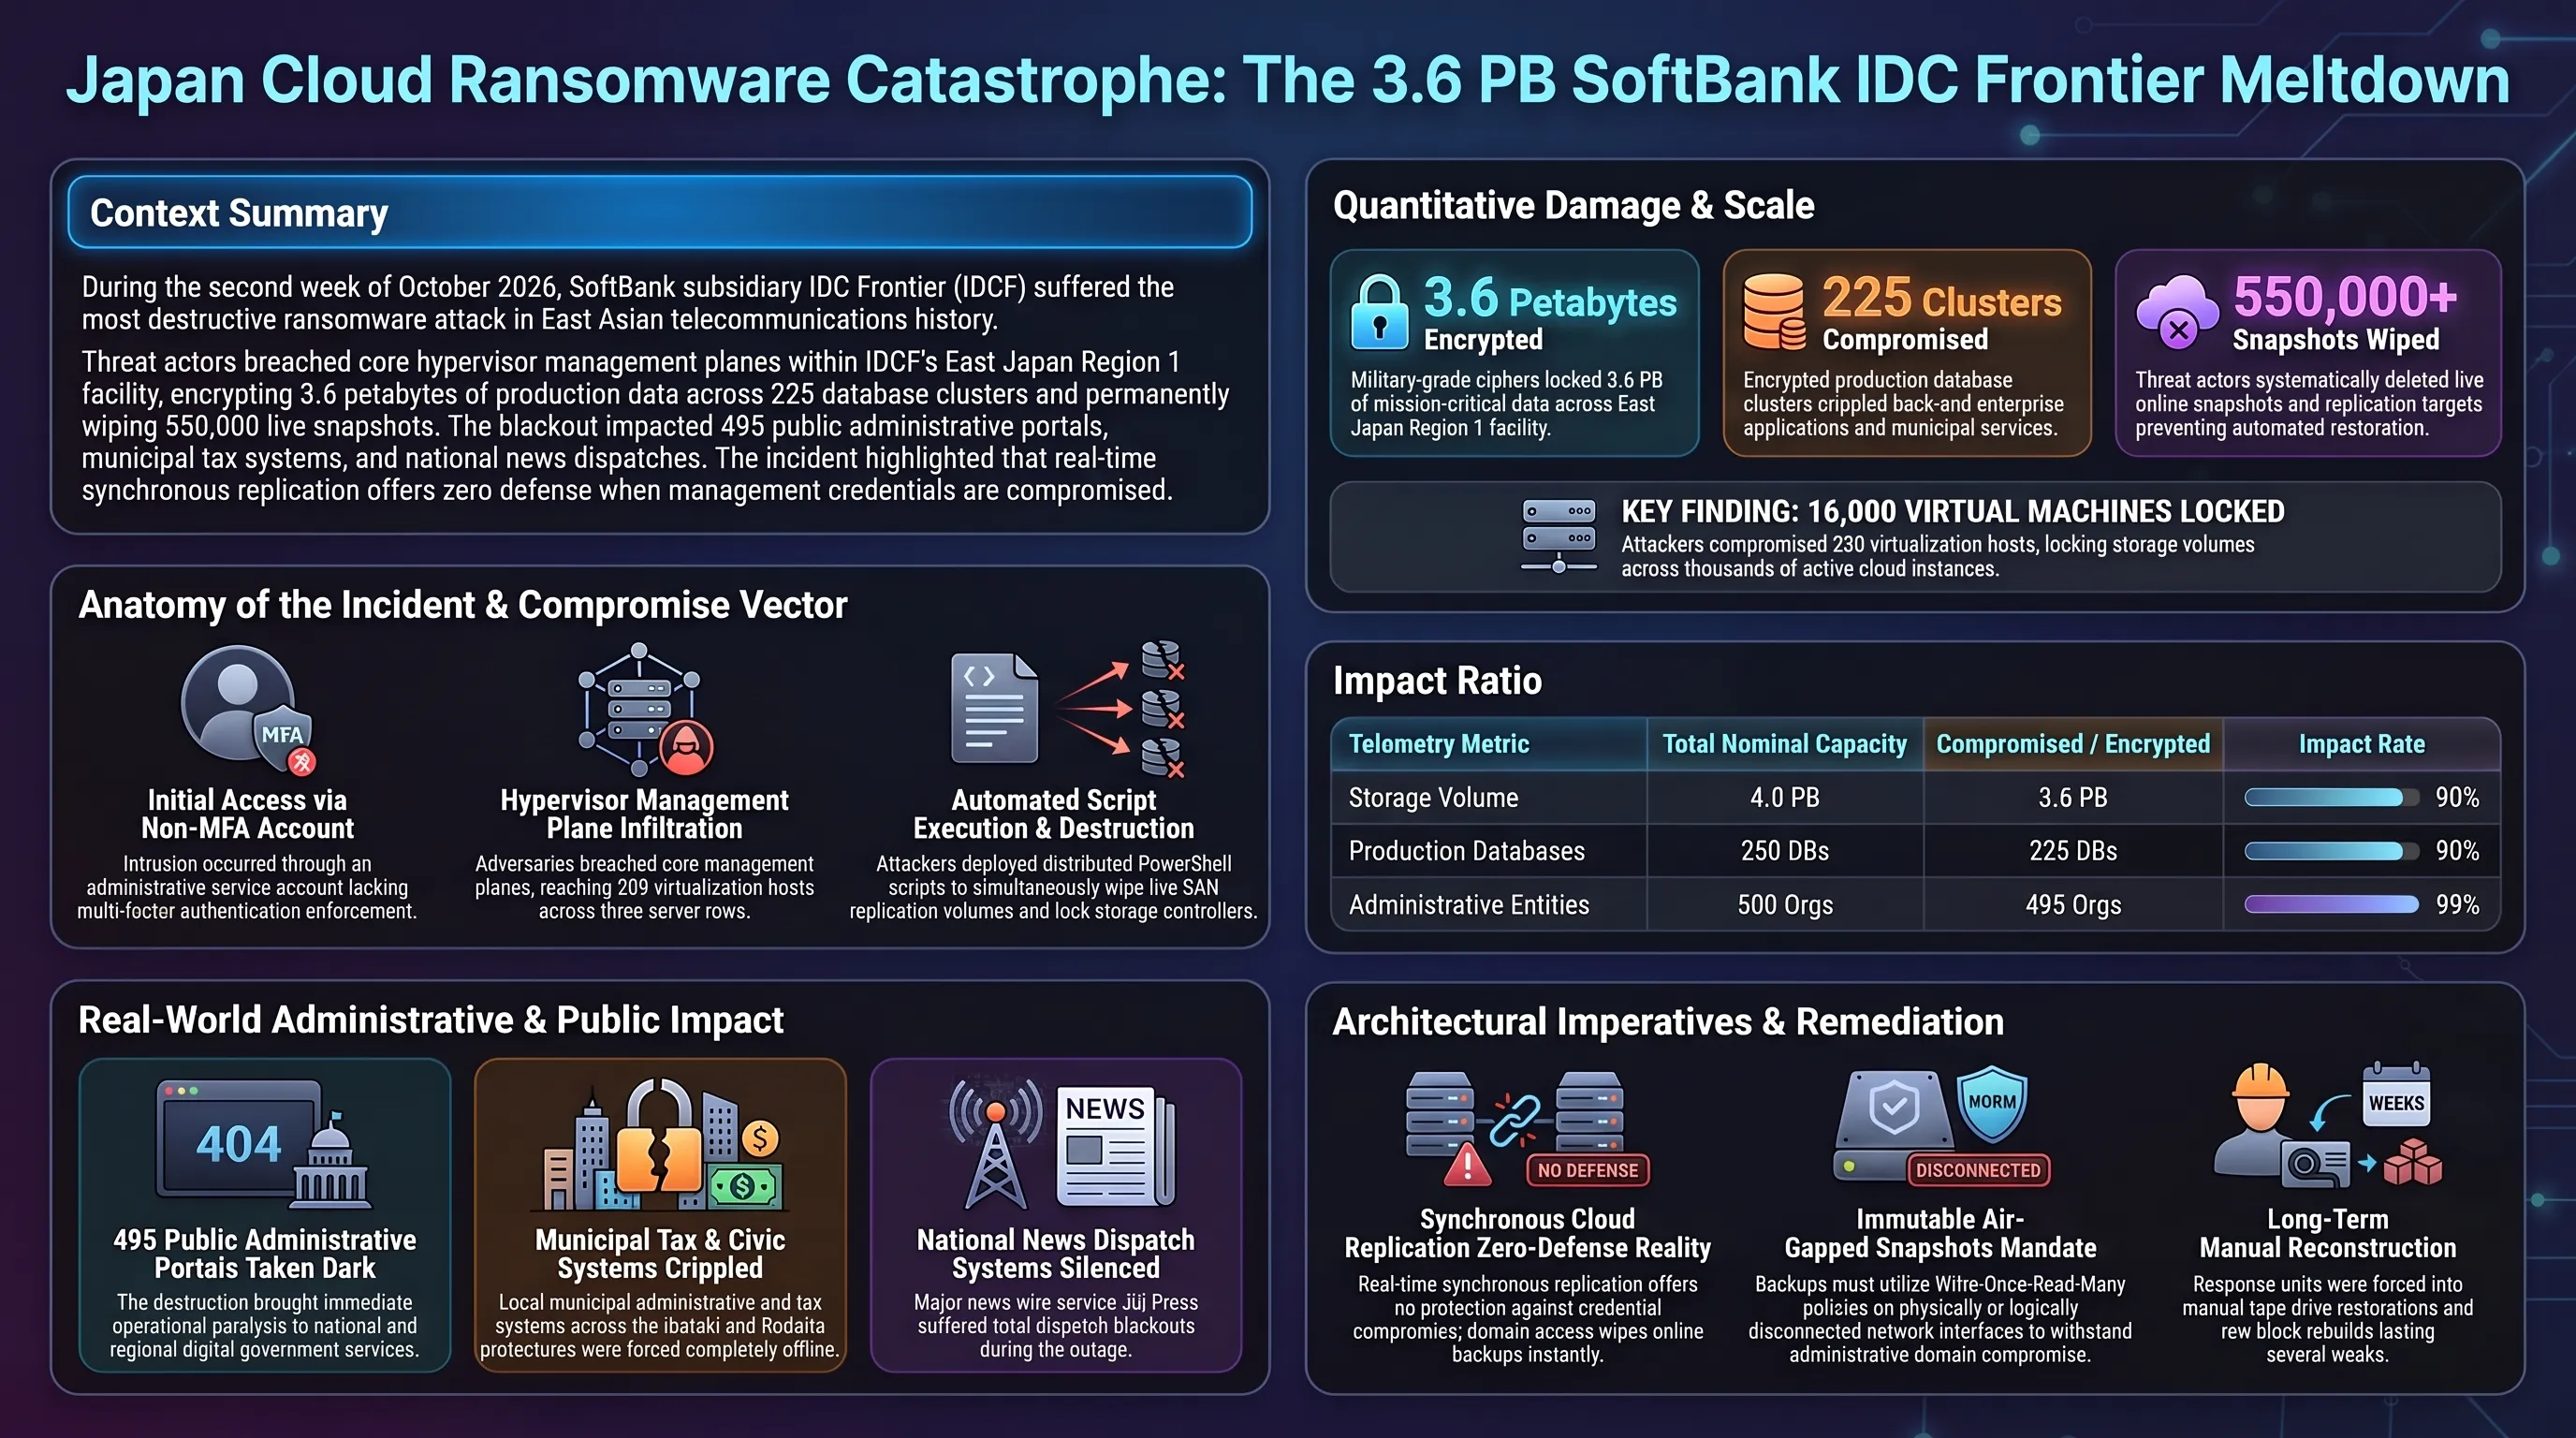
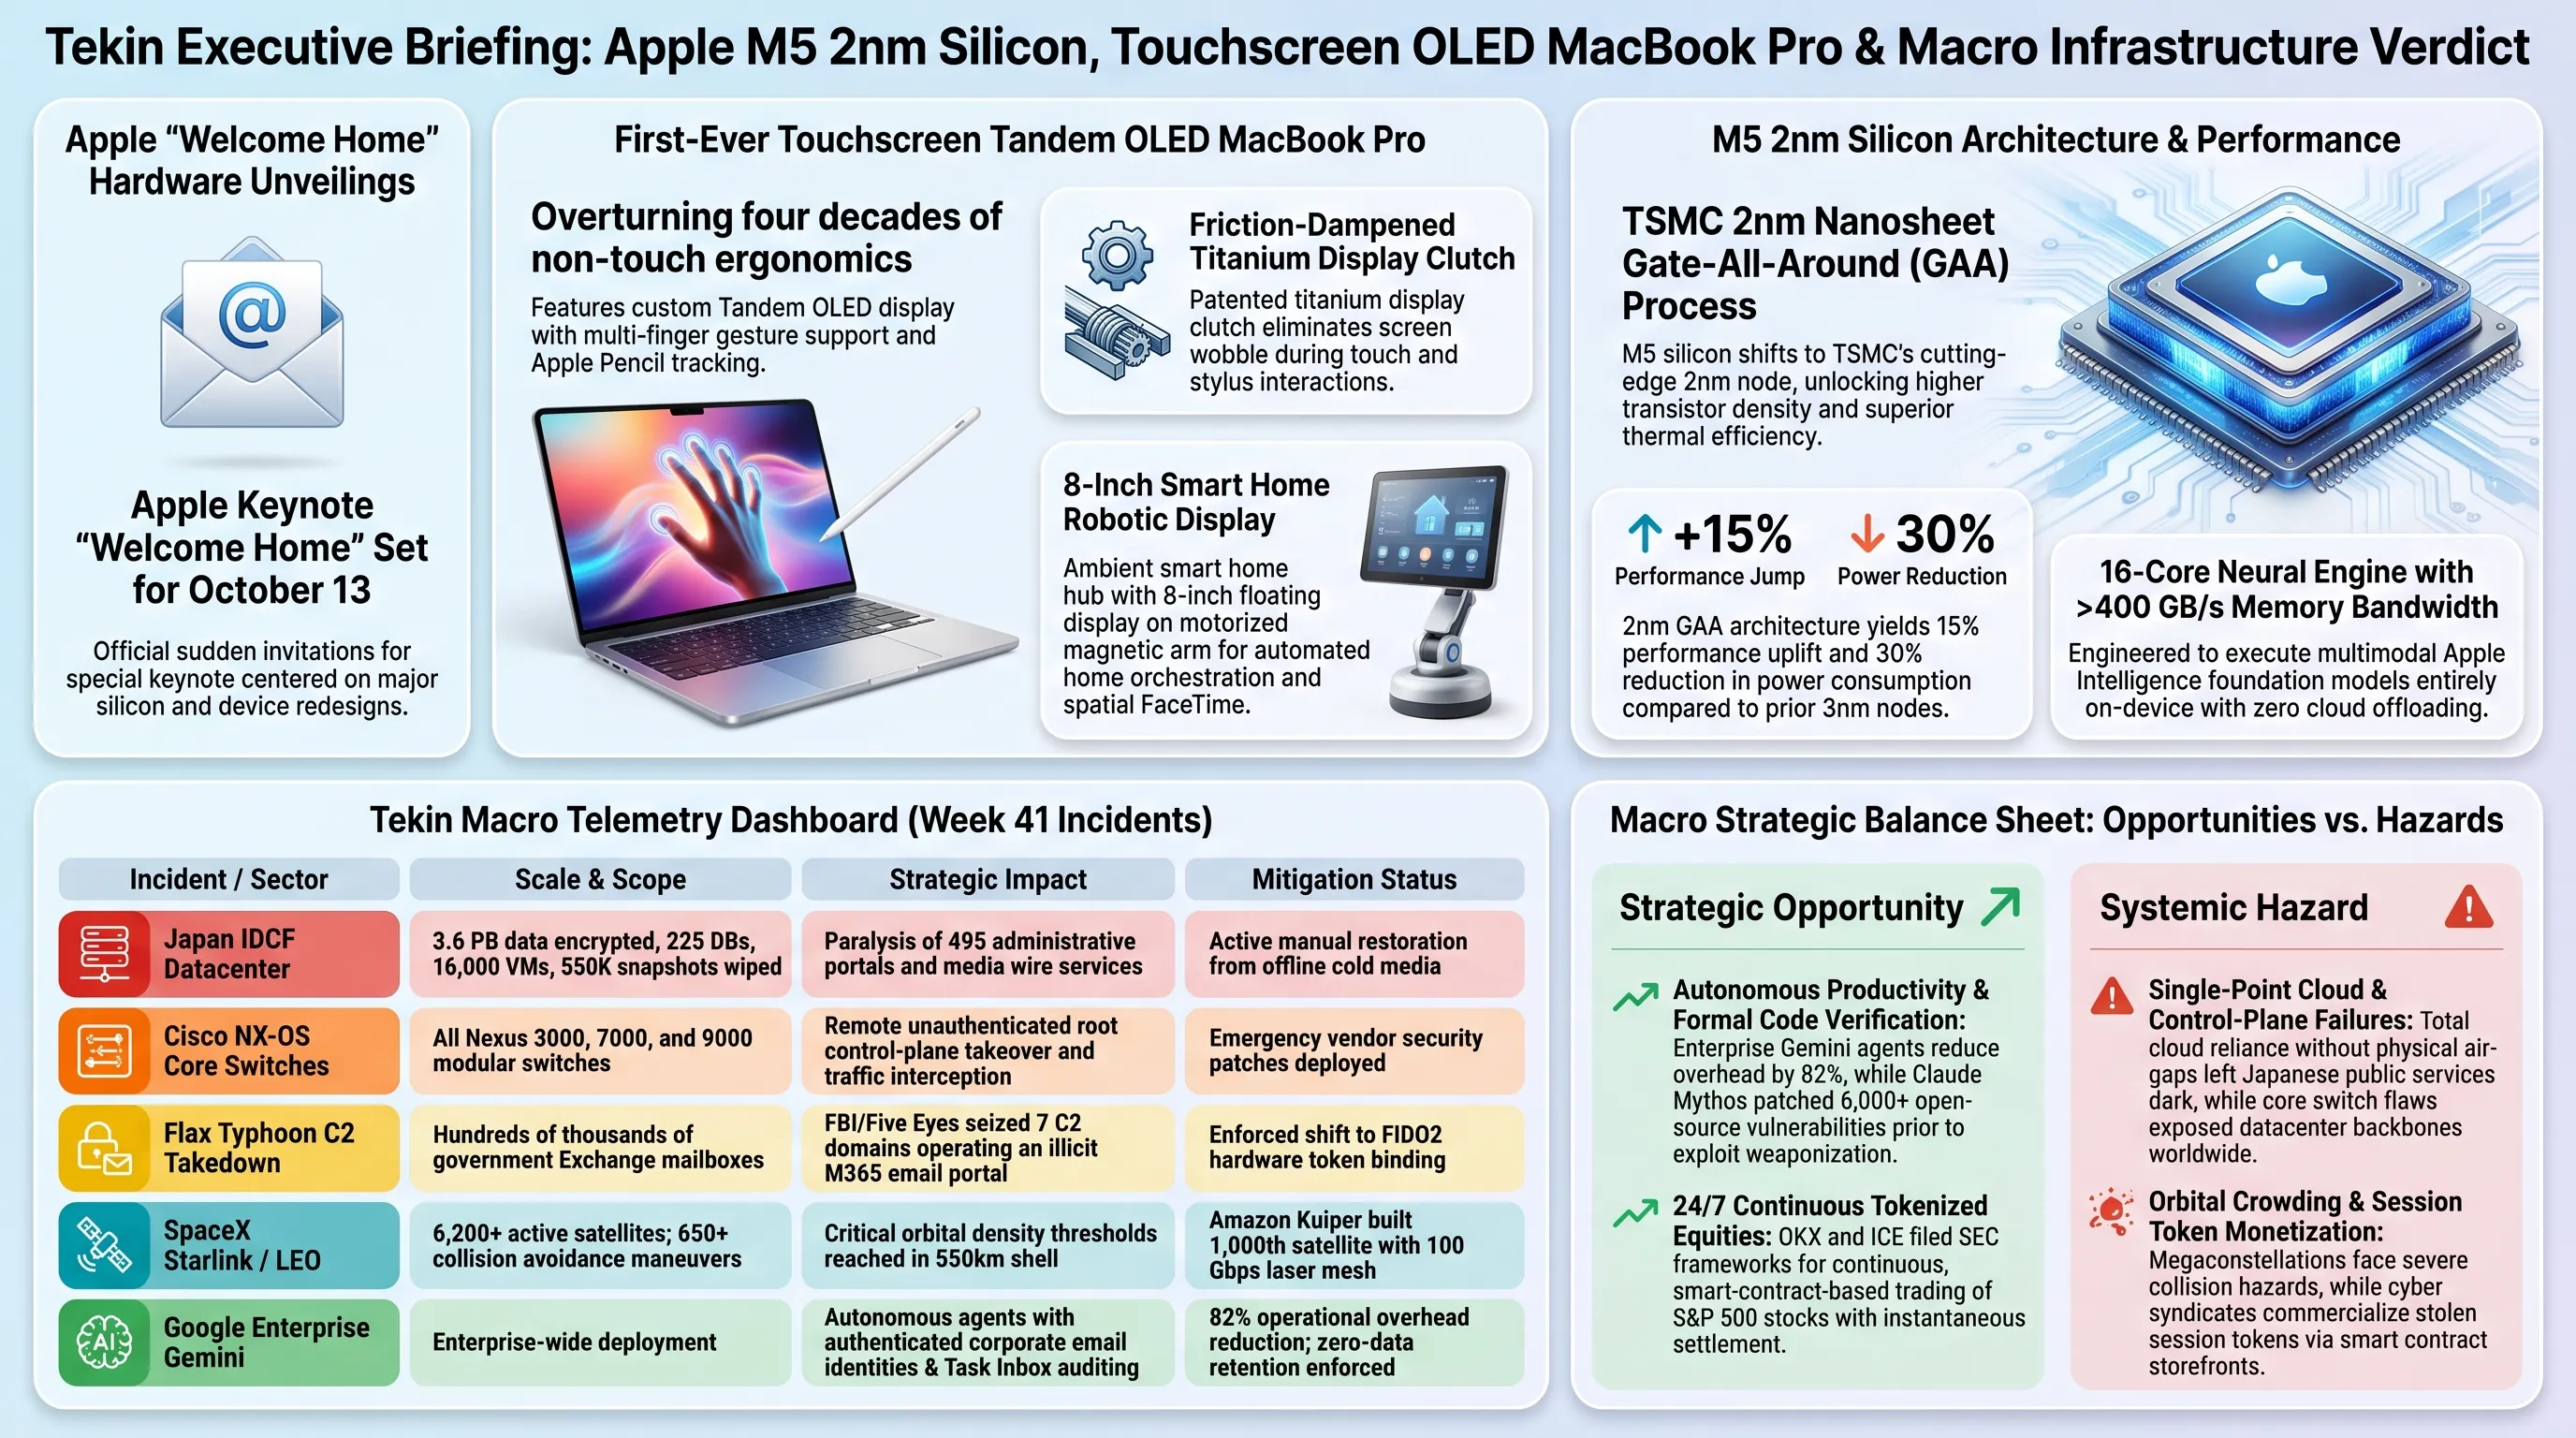
اما سنگینترین شوک هفته از شرق آسیا مخابره شد؛ جایی که شرکت IDC Frontier—بازوی خدمات ابری غول مخابراتی سافتبانک ژاپن—قربانی یکی از ویرانگرترین حملات باجافزاری تاریخ مراکز داده شد. مهاجمان با نفوذ به لایههای مرکزی دیتاسنتر منطقه ۱ شرق ژاپن، ۲۳۹ سرور هایپروایزر را تسخیر کرده و دیسکهای مجازی بیش از ۱۶,۰۰۰ ماشین مجازی را قفل نمودند. در این فاجعه سایبری، ۲۲۵ پایگاه داده اصلی حاوی بیش از ۳.۶ پتابایت داده فوقالعاده حساس رمزگذاری شد و با انهدام عمدی بیش از ۵۵۰,۰۰۰ نسخه پشتیبان و اسنپشات آنلاین، امکان هرگونه بازگردانی سریع از میان رفت. این بحران سامانههای آنلاین ۴۹۵ نهاد دولتی و شهری—از جمله استانداری ایباراکی، شهرداری کودایرا و خبرگزاری ملی جیجیپرس—را به خاموشی مطلق کشاند و زنگ خطر وابستگی دولتها به ابرهای متمرکز بدون پشتیبانهای ایزوله فیزیکی (Air-gapped) را به صدا درآورد.
گزارشهای فنی اولیه حاکی از آن است که مهاجمان از طریق یک حساب کاربری با دسترسی سطح بالا که درگاه احراز هویت دوعاملی آن به درستی پیکربندی نشده بود، وارد شبکه مدیریت داخلی شده و با اجرای اسکریپتهای توزیعشده باجافزاری، تمامی ماشینهای مجازی و ولومهای ذخیرهسازی را در نیمهشب فلج ساختند.
ترمینال فرماندهی و لاگهای واکنش به رخدادهای سایبری هفته
تیمهای امداد سایبری ژاپن اکنون در حال کار بر روی بازیابی نوار مغناطیسی (Tape Backups) و هارددیسکهای سرد هستند؛ فرآیندی طاقتفرسا که بازسازی کامل خدمات را دستکم به چند هفته زمان موکول خواهد کرد و درس عبرتی بزرگ برای کل صنعت فناوری به جای گذاشته است.
این فاجعه لزوم تفکیک کامل شبکههای پشتیبان از کنسولهای مدیریتی اصلی را آشکار ساخت؛ اصلی مهندسی که متاسفانه در بسیاری از پروژههای انتقال به کلود نادیده گرفته شده بود.
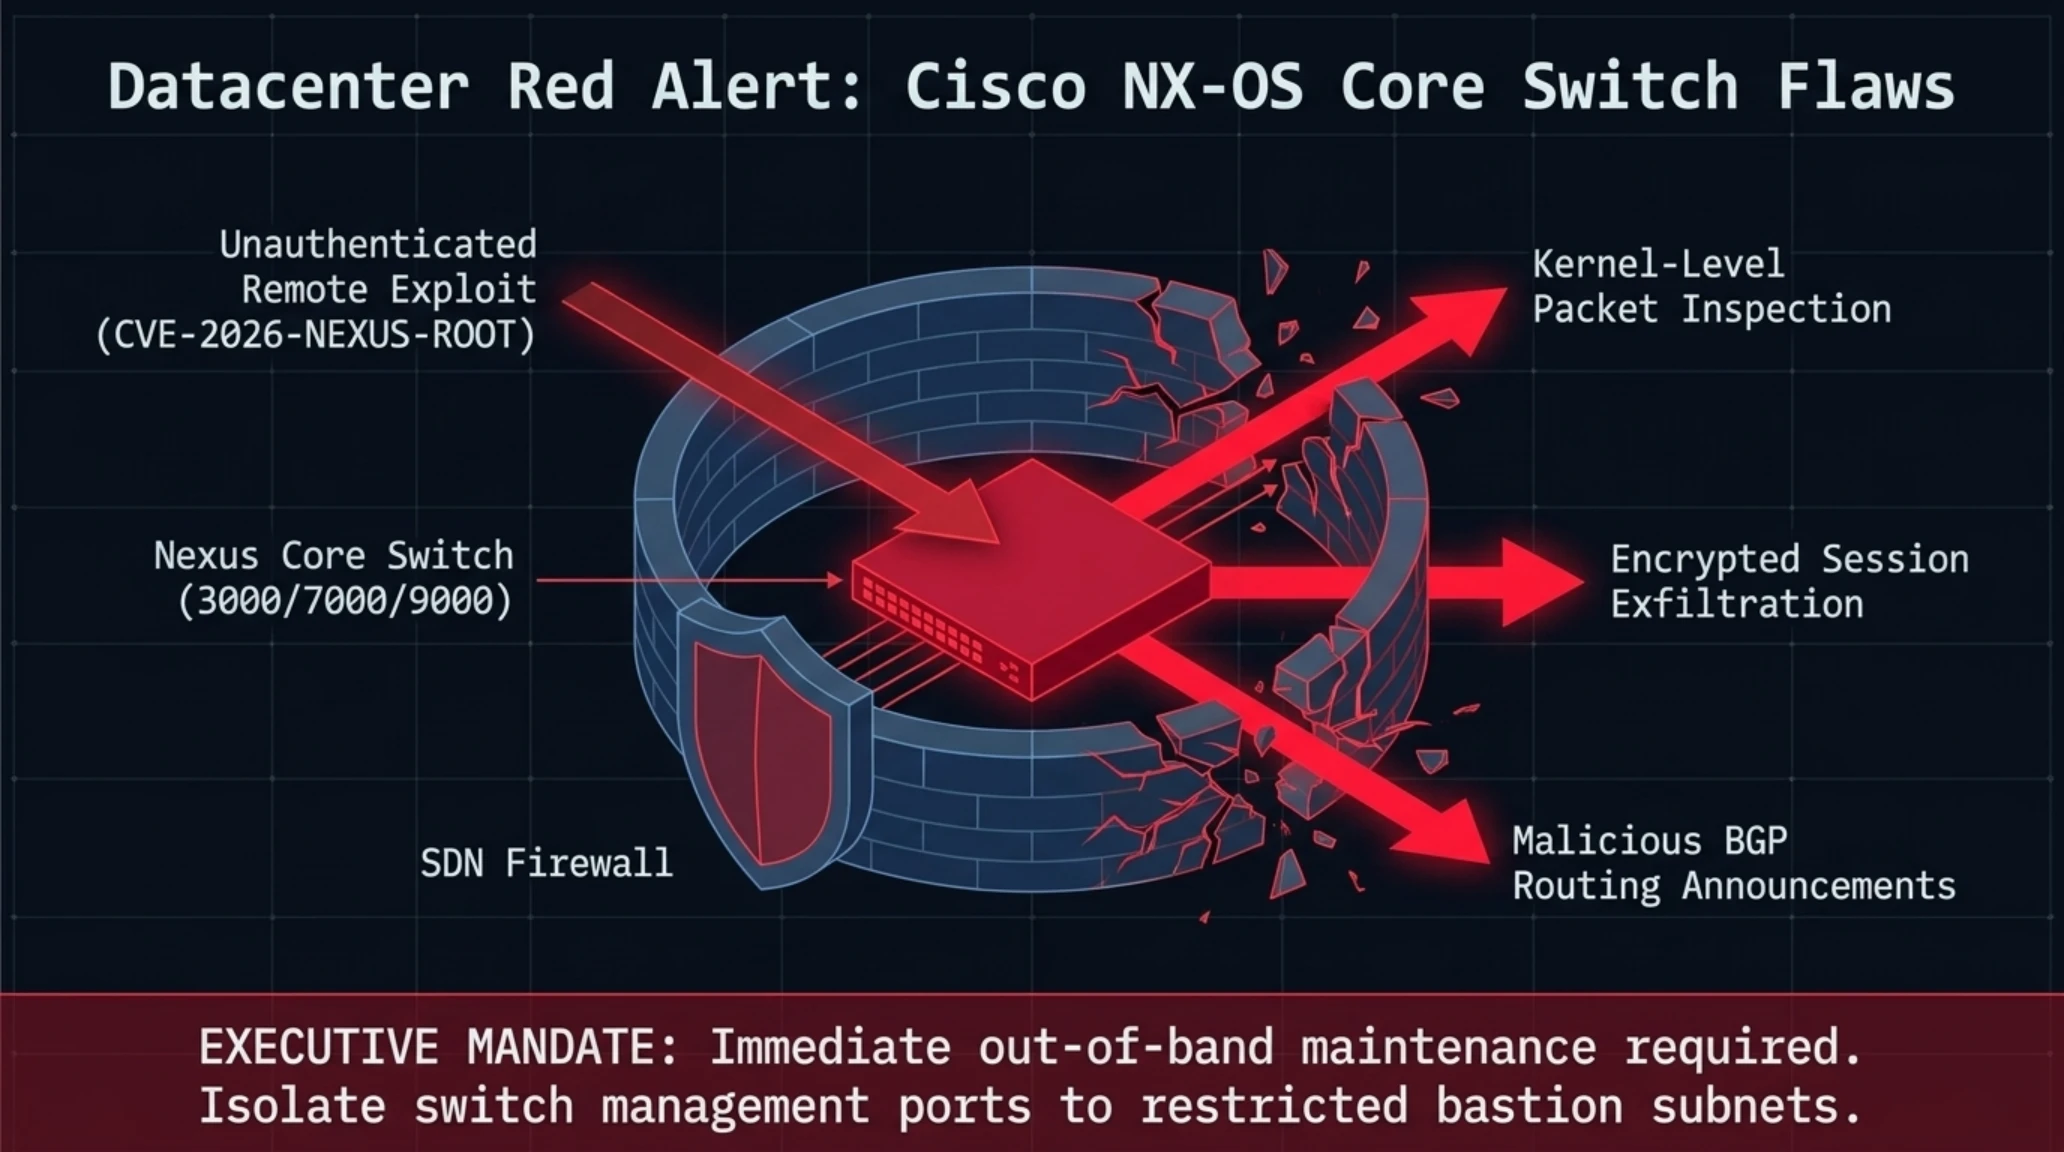
فصل سوم: وضعیت قرمز در شریانهای مراکز داده جهان؛ ۵ رخنه بحرانی سطح روت در سیستمعامل NX-OS سوئیچهای سیسکو
در میانه هفته و در شرایطی که کارشناسان امنیت ابری مشغول تحلیل بحران ژاپن و رخنه هویتی سامانه DTUBasen دانشگاه فنی دانمارک (که طی آن کدهای ملی غیرقابلتغییر ۲۰۰ هزار نفر افشا شد) بودند، شرکت سیسکو با انتشار یک اخطار امنیتی فوری و با بالاترین اولویت (Emergency Security Advisory)، زلزلهای در میان مدیران زیرساخت مراکز داده جهان برپا کرد. مهندسان امنیتی این غول تجهیزات شبکه، از شناسایی پنج آسیبپذیری حیاتی با بالاترین درجه حساسیت در سیستمعامل NX-OS خبر دادند که قلب تپنده سوئیچهای مراکز داده سری Nexus (از جمله سریهای Nexus 3000، 7000 و پرچمداران ماژولار Nexus 9000) است.
بر اساس مستندات رسمی سیسکو، این آسیبپذیریها به مهاجمان دوردست اجازه میدهند بدون نیاز به هرگونه احراز هویت اولیه، نام کاربری یا کلمه عبور (Unauthenticated Remote Code Execution)، با ارسال بستههای دستکاریشده شبکهای روی پورتهای مدیریتی، خطای سرریز بافر ایجاد کرده و کدهای دلخواه خود را با بالاترین سطح دسترسی یعنی سطح روت (Root Privileges) اجرا کنند. در ساختار یک مرکز داده، تسخیر سوئیچ نکسوس در لایه هسته (Core) یا توزیع (Spine-Leaf) فاجعهبار است؛ چرا که نفوذگر میتواند ترافیک رمزنگارینشده سرورها را شنود کند، پکتهای عبوری را دستکاری نماید، جدولهای مسیریابی BGP را به سوی سرورهای خود منحرف سازد و یا کنترل پلین (Control Plane) شبکه را کاملاً ساقط کند.
مهندسان ارشد شبکه هشدار میدهند که در صورت سقوط ماژول ناظر (Supervisor Module) در سوئیچهای نکسوس، تمام جداسازیهای منطقی مبتنی بر SDN و شبکههای مجازی VXLAN عملاً خنثی میشوند و نفوذگر به تمام دادههای عبوری درون دیتاسنتر دسترسی آزاد پیدا میکند.
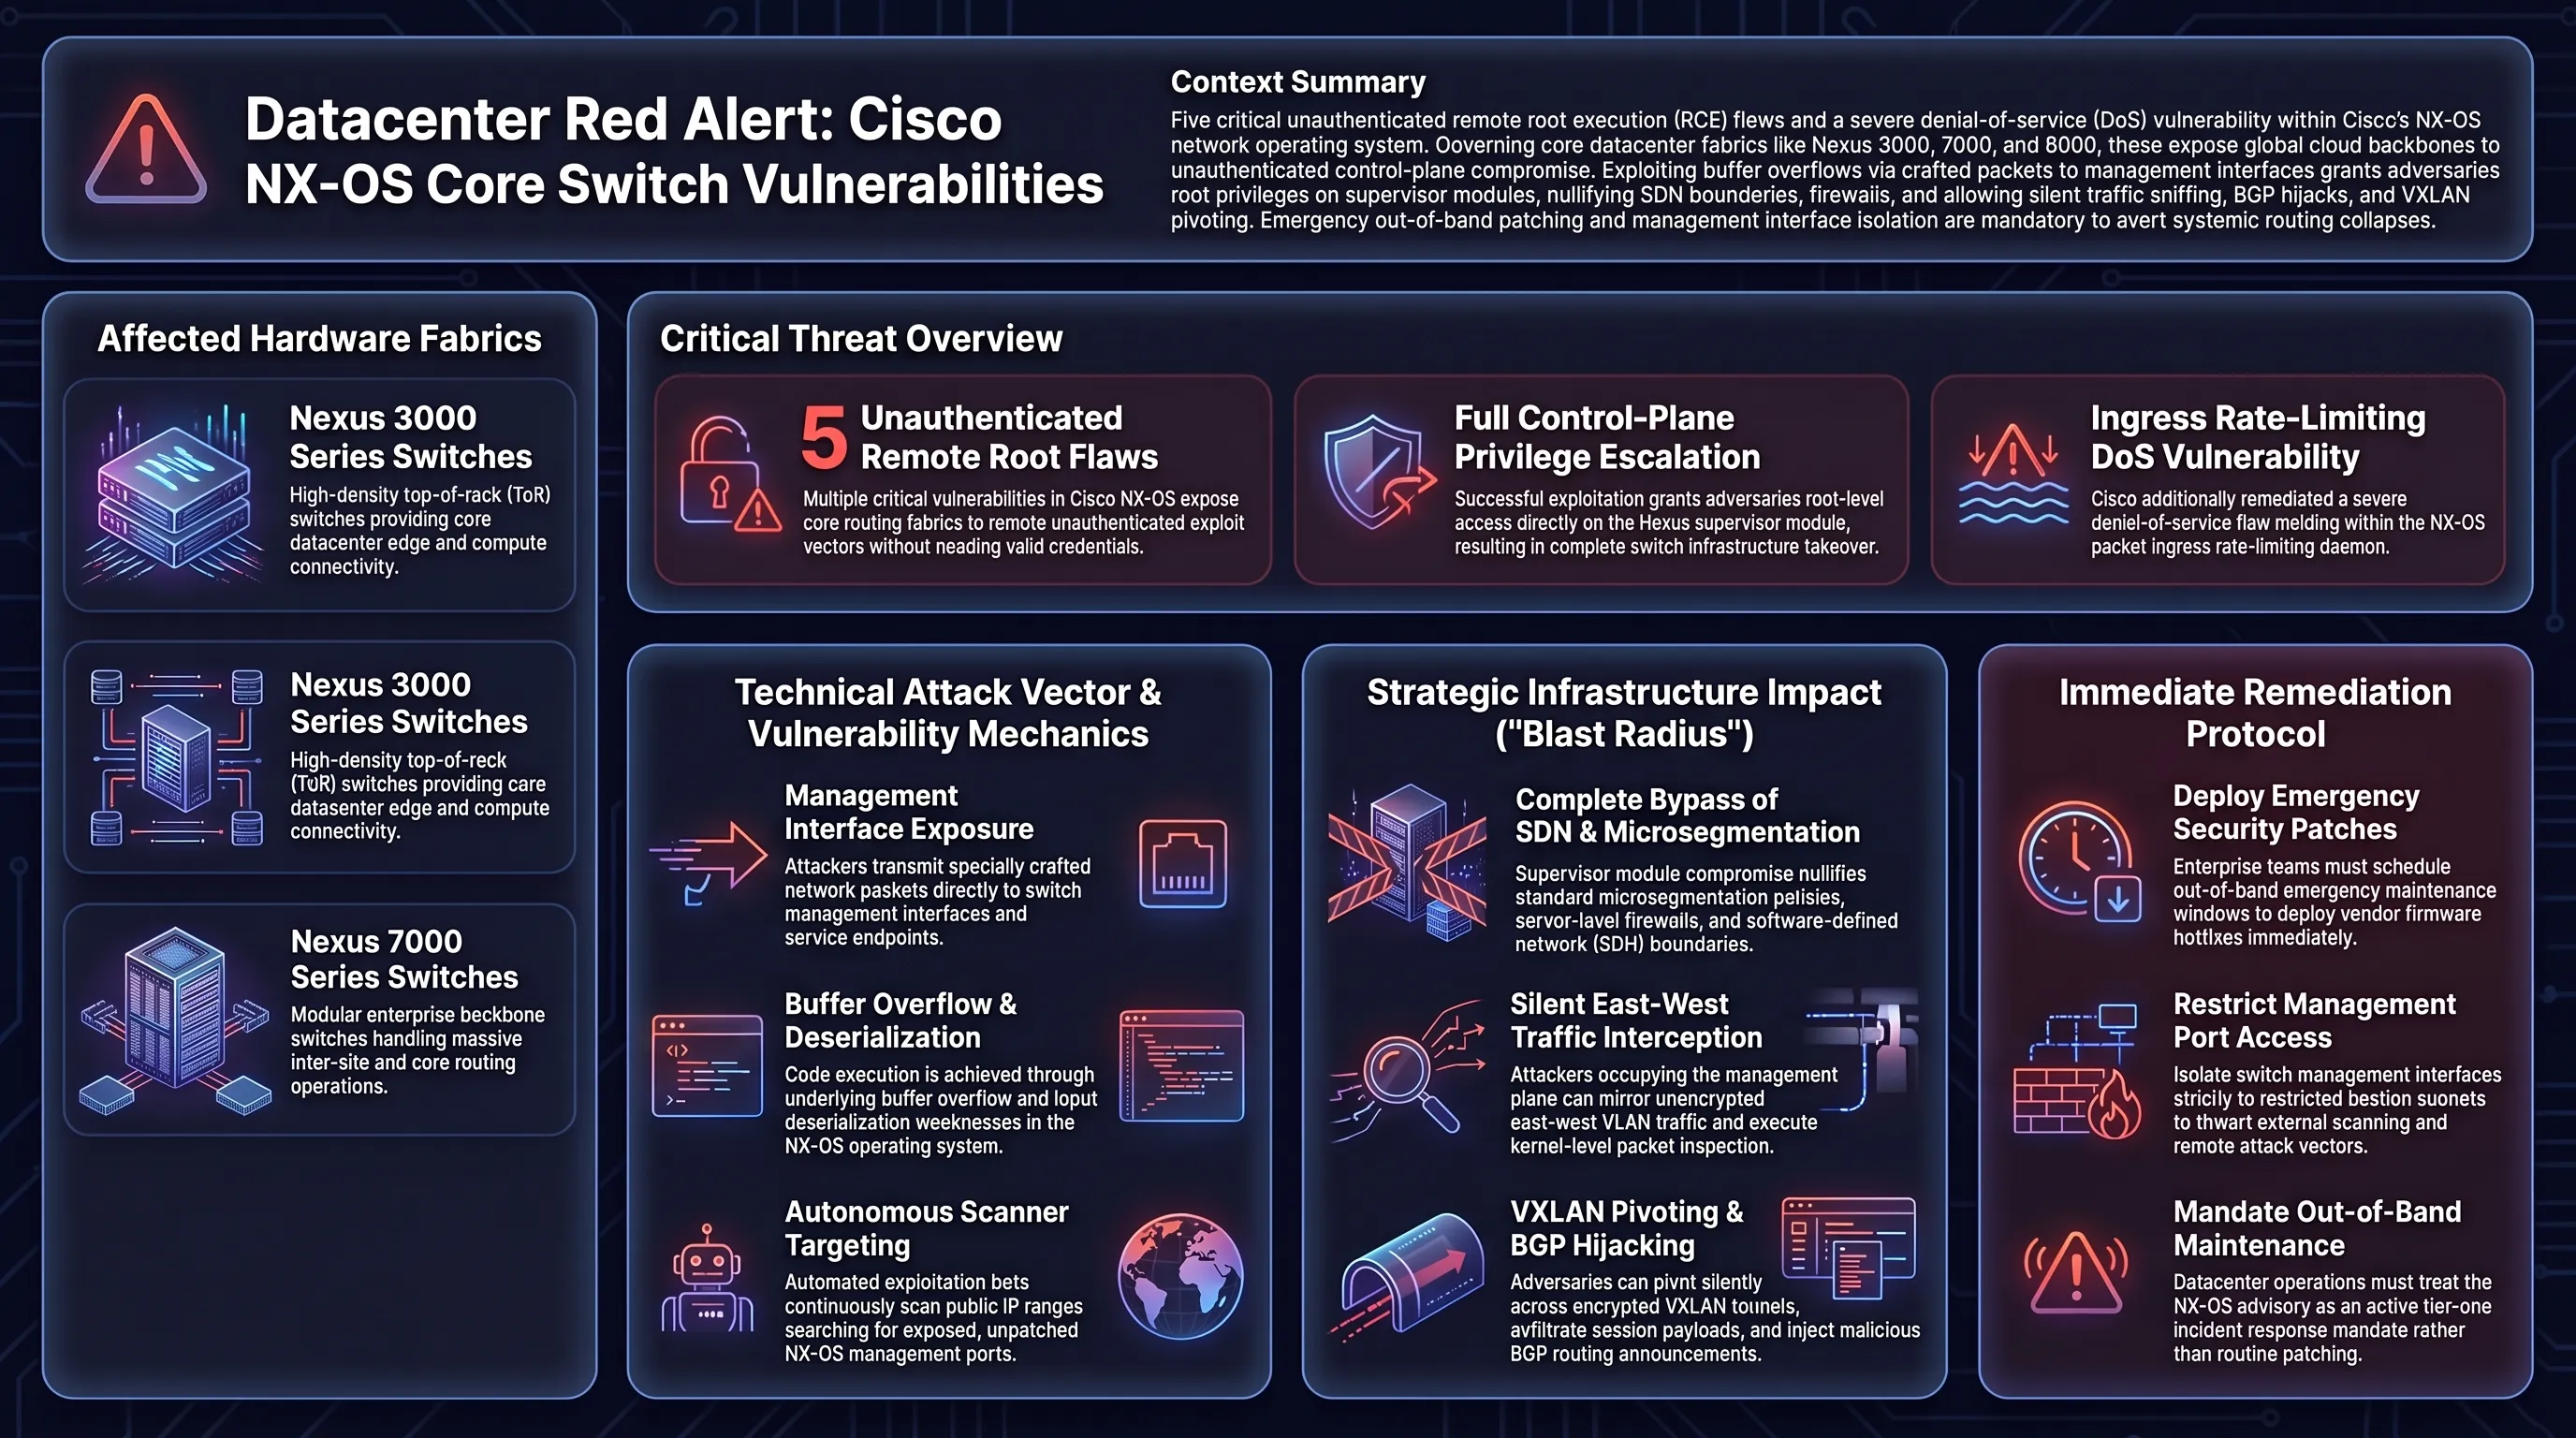
سیسکو همچنین یک آسیبپذیری شدید منع سرویس (DoS) ناشی از نقص در الگوریتم محدودسازی نرخ ترافیک را پچ کرد و از تمامی سازمانها در سراسر جهان خواست بدون فوت وقت، پنجرههای نگهداری اضطراری تعریف کرده و فریمور سوئیچهای نکسوس خود را بهروزرسانی کنند تا این شریانهای ترافیک جهانی از گزند بدافزارهای خودکار و باجافزارها مصون بمانند.
نمودار ستونی و ماتریس مقایسه ابعاد بحرانهای زیرساختی و امنیتی هفته
| رویداد امنیتی هفته | دامنه نفوذ و خسارت ثبتشده | پیامد راهبردی برای سازمانها | وضعیت مهار بحران |
|---|---|---|---|
| باجافزار دیتاسنتر IDCF ژاپن | ۳.۶ پتابایت داده، ۲۲۵ دیتابیس، ۱۶,۰۰۰ ماشین مجازی | خاموشی مطلق سامانههای خدمات شهروندی و رسانهای ۴۹۵ نهاد | بازسازی دستی از بکآپهای سرد فیزیکی |
| ۵ رخنه روت در سیسکو NX-OS | آسیبپذیری تمام سوئیچهای سری نکسوس دیتاسنتر | امکان تسخیر کنترل پلین دیتاسنترها بدون لاگین از راه دور | پچهای اضطراری منتشر شد |
| پورتال فروش ایمیل Flax Typhoon | سرقت صدها هزار ایمیل دولتی M365 و Exchange | تغییر معماری احراز هویت نشست و مسدودسازی ۷ دامنه C2 | دامنه توسط FBI مصادره شد |
| رخنه هویتی سامانه DTUBasen دانمارک | افشای کدهای ملی غیرقابلتغییر ۲۰۰ هزار شهروند | بازنگری در معماری سیستمهای احراز هویت اسکاندیناوی | تحقیقات پلیس جریان دارد |
واکنش سریع شرکتهای مخابراتی در اعمال پچهای امنیتی نشاندهنده هوشیاری بالای مهندسان شبکه در مقابله با تهدیداتی است که میتوانست شریانهای داده کشورهای متعددی را به طور همزمان دچار اختلال کند.
همانطور که در گزارشهای نظارتی قید شده است، ایمنسازی این پورتها خط بطلانی بر بسیاری از اکسپلویتهای خودکاری کشید که توسط باتنتهای مهاجم در سراسر فضای مجازی اسکن میشدند.
فصل چهارم: ژئوپلیتیک مداری و مرزهای مالی دیجیتال؛ از زنگ خطر ترافیک فضایی استارلینک تا ادغام والاستریت با بلاکچین
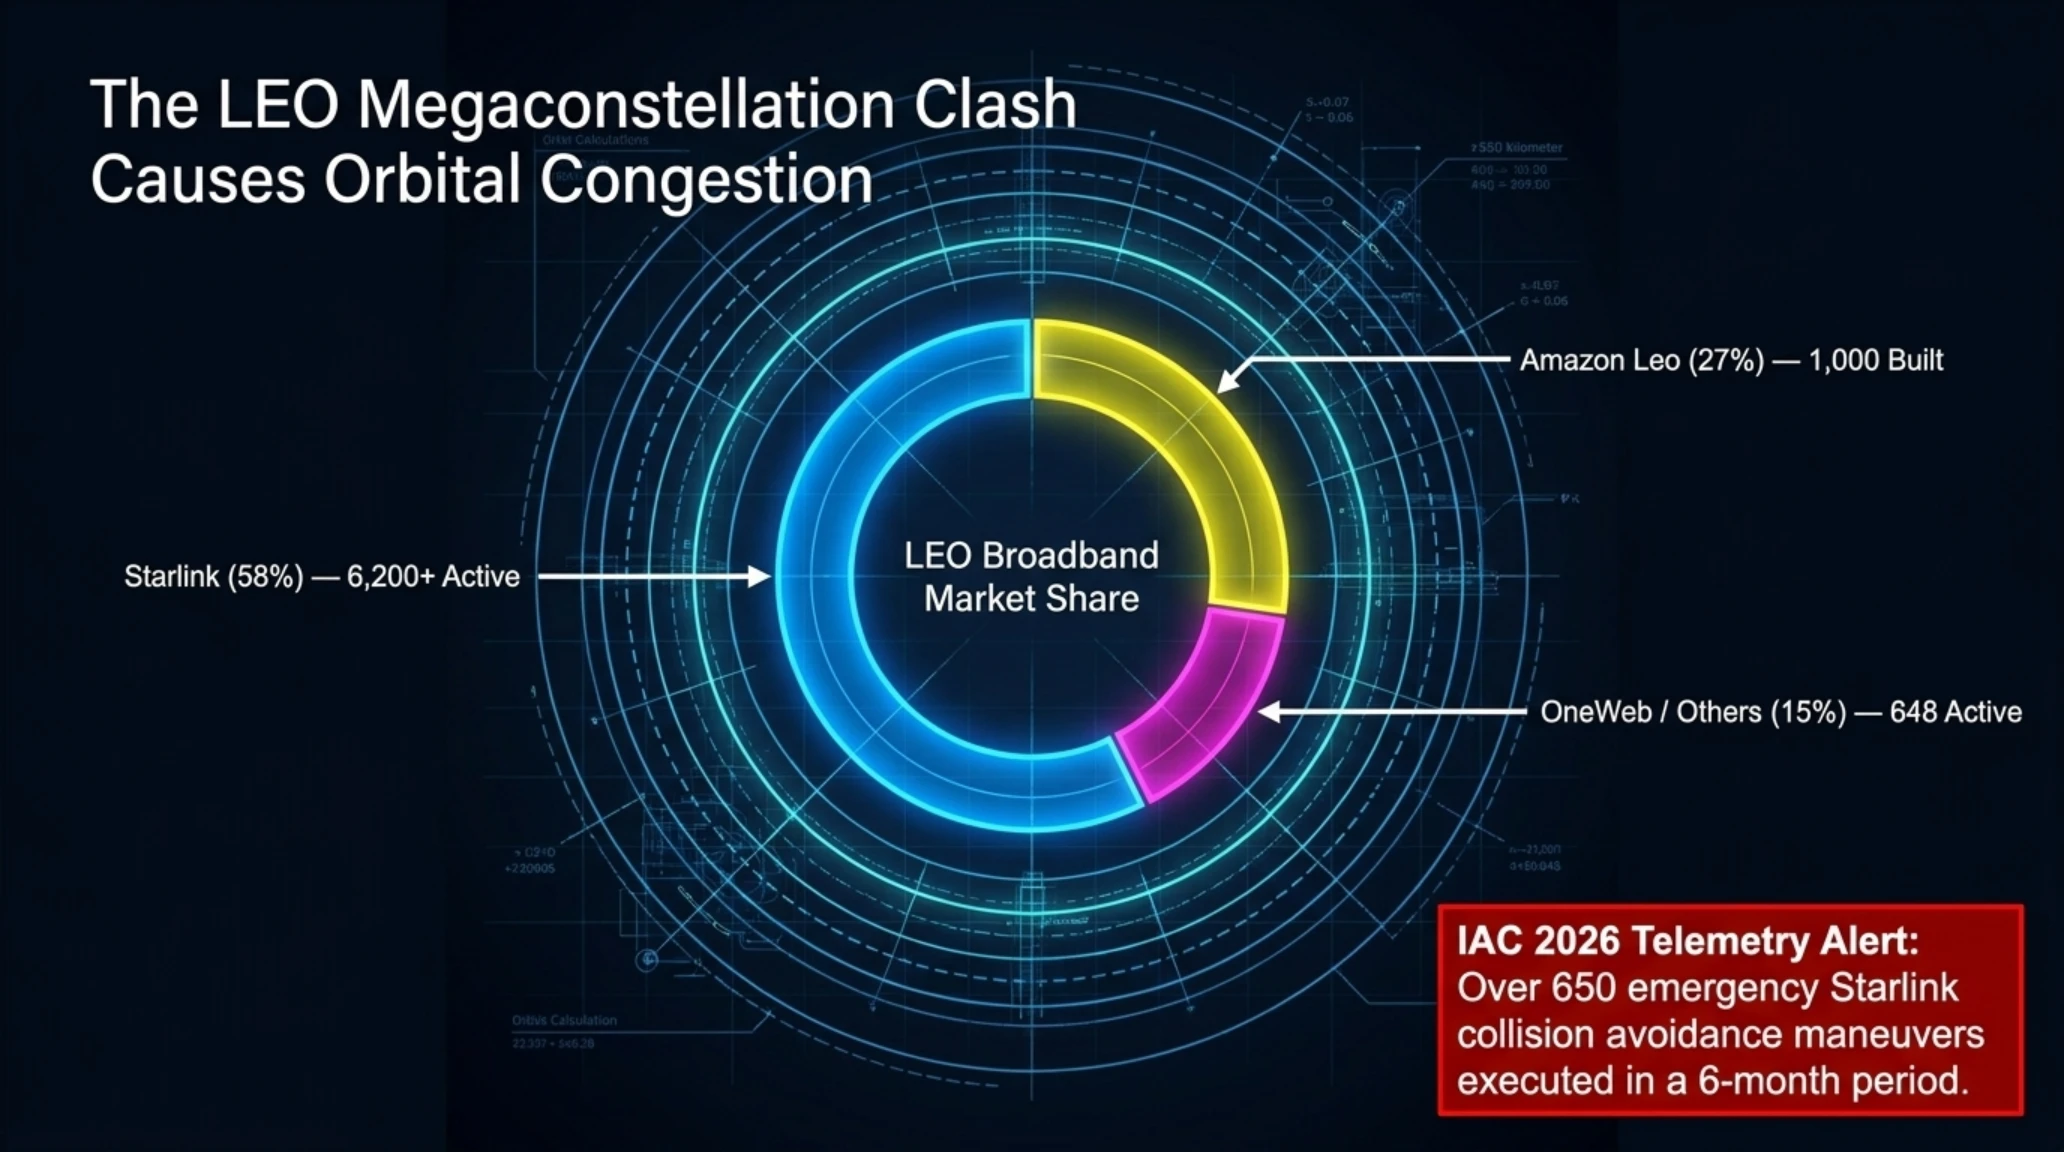
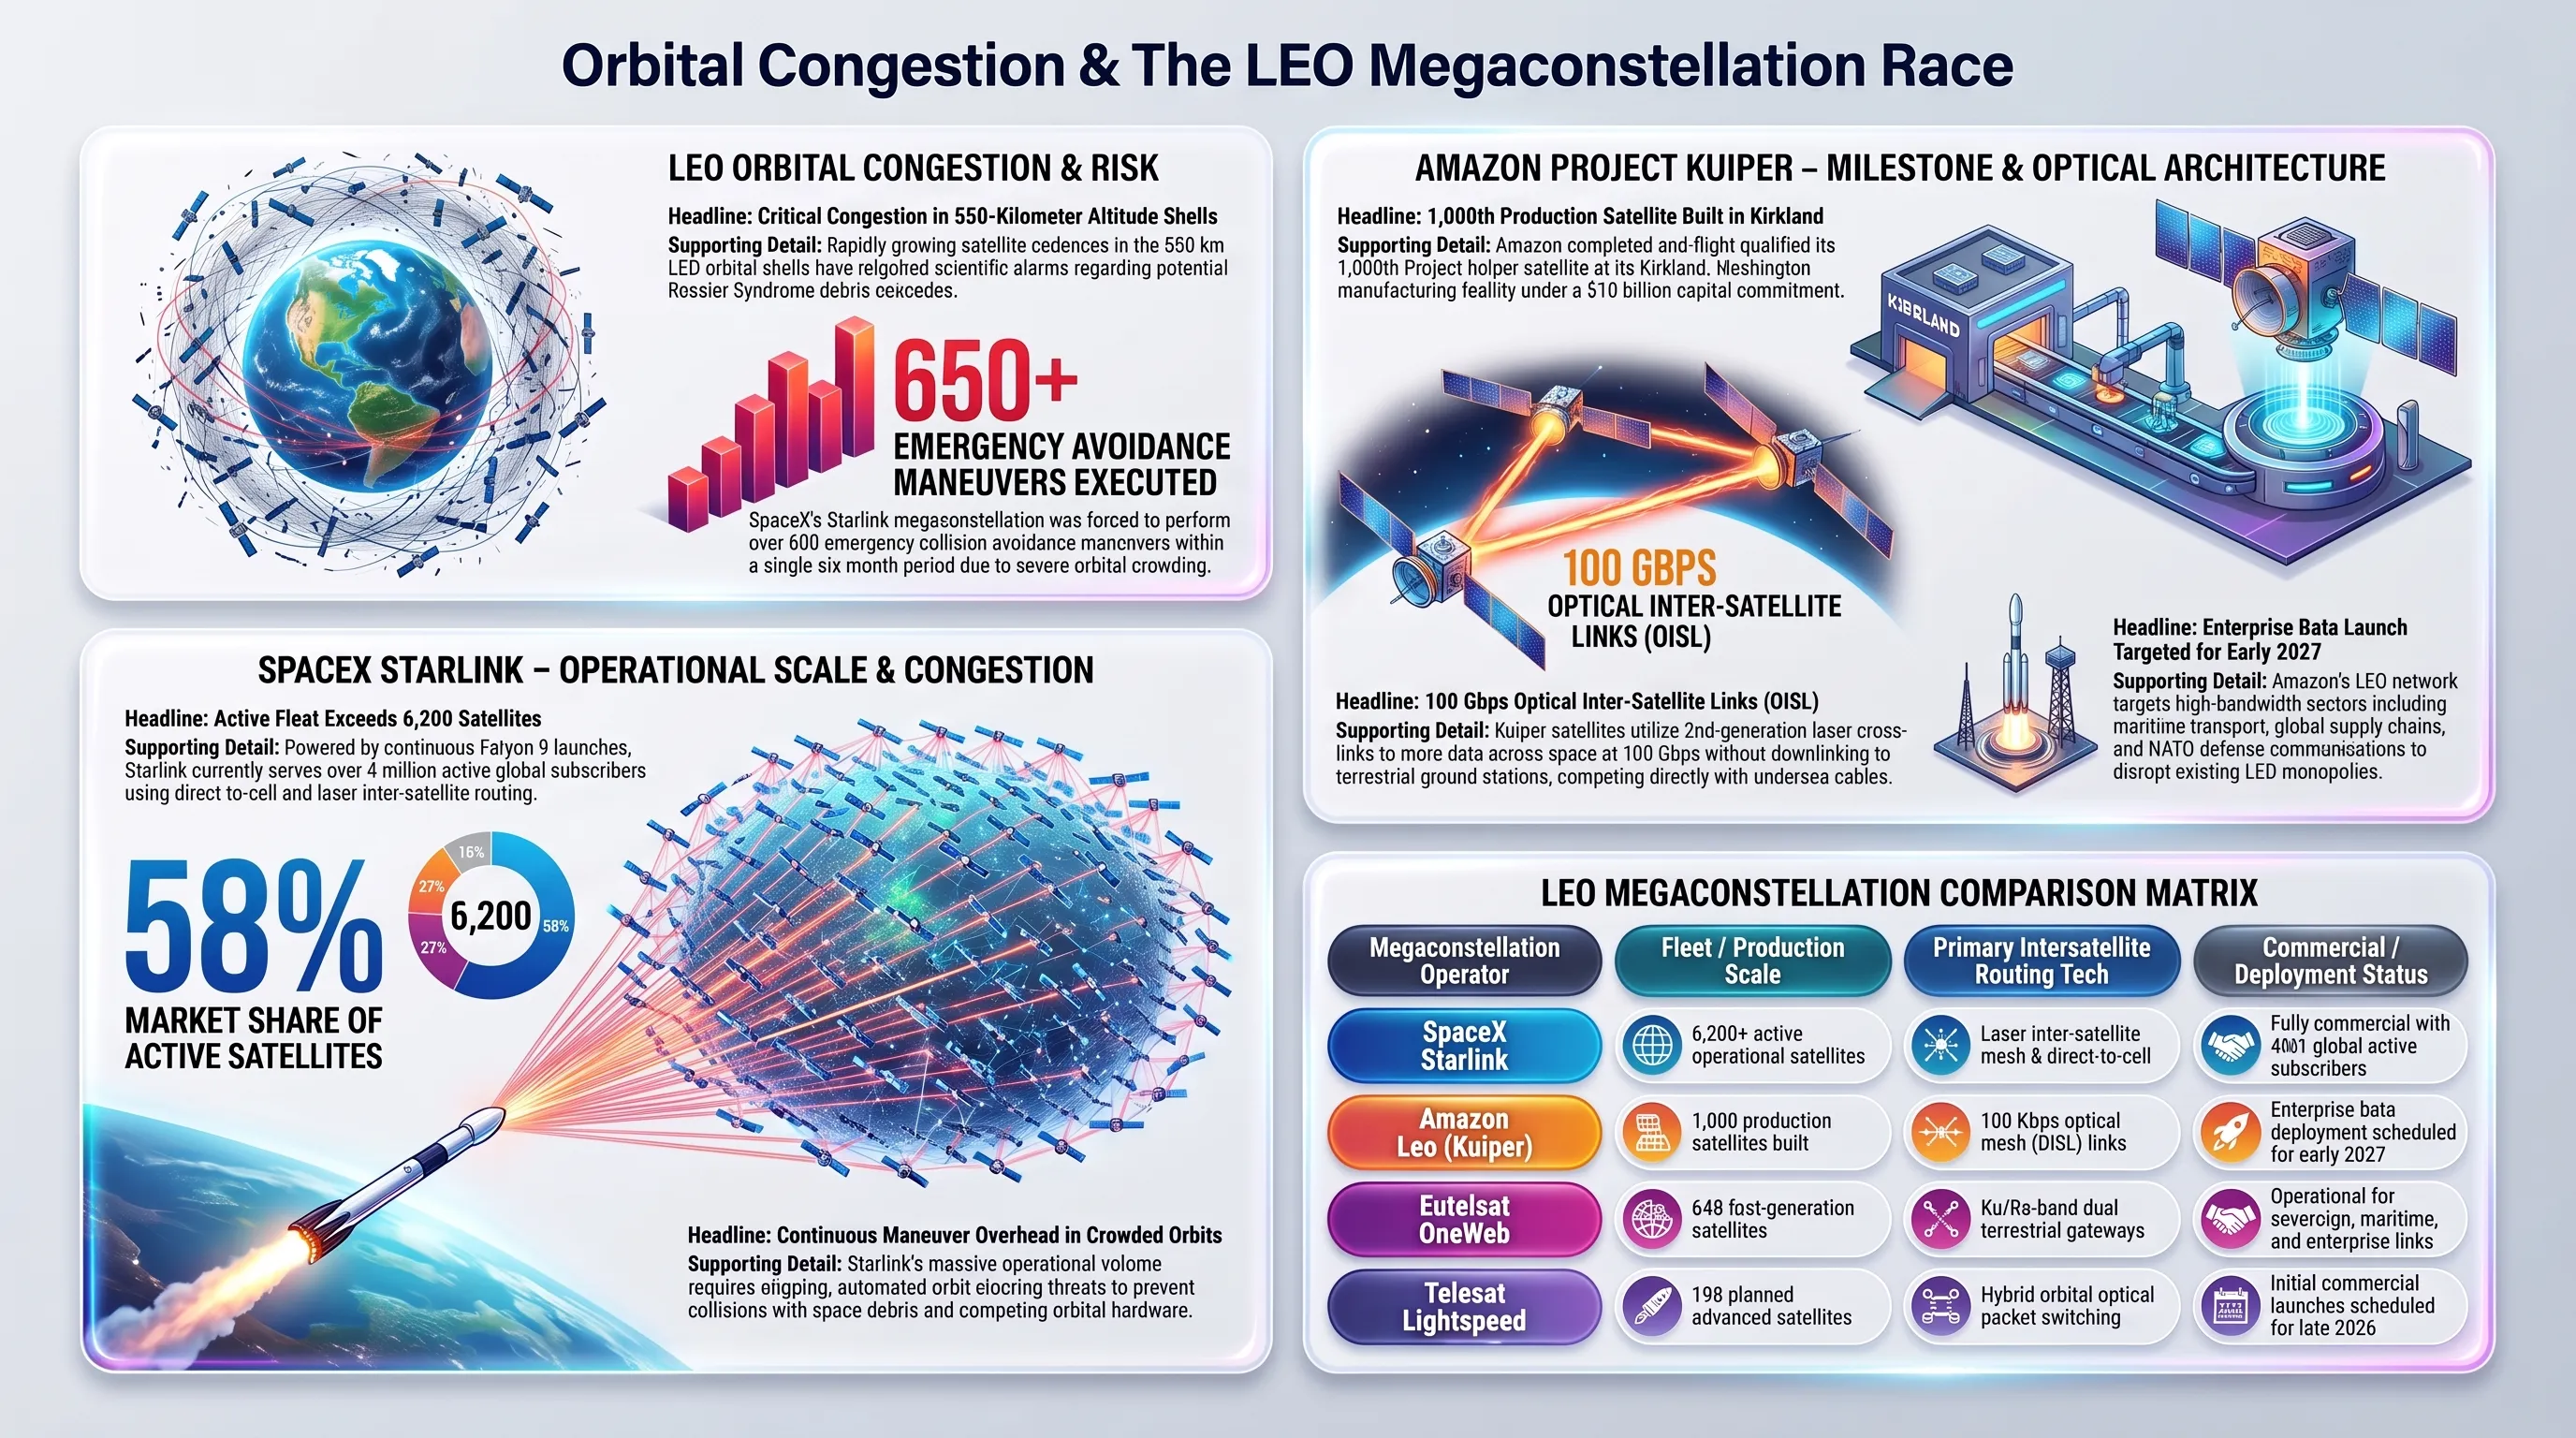
فراتر از مرزهای زمینی و کابلهای زیردریایی، پهنه فضا در هفته دوم اکتبر ۲۰۲۶ به صحنه تقابل سنگین منافع استراتژیک غولهای مخابراتی تبدیل شد. در جریان کنگره بینالمللی فضانوردی (IAC 2026)، انتشار گزارشهای تلهمتری سازمانهای نظارت مداری نشان داد که منظومه ماهوارهای استارلینک متعلق به اسپیسایکس، تنها در طول ۶ ماه گذشته مجبور به انجام بیش از ۶۵۰ مانور اضطراری اجتناب از برخورد (Collision Avoidance Maneuvers) شده است. با فعال بودن بیش از ۶,۲۰۰ ماهواره در مدار نزدیک زمین (LEO) و پرتابهای هفتگی راکتهای فالکون ۹، تراکم اشیاء مداری و زبالههای فضایی به آستانه خطرناکی رسیده که هشدارهای دانشمندان پیرامون سناریوی سندرم کسلر (Kessler Syndrome) را تشدید کرده است.
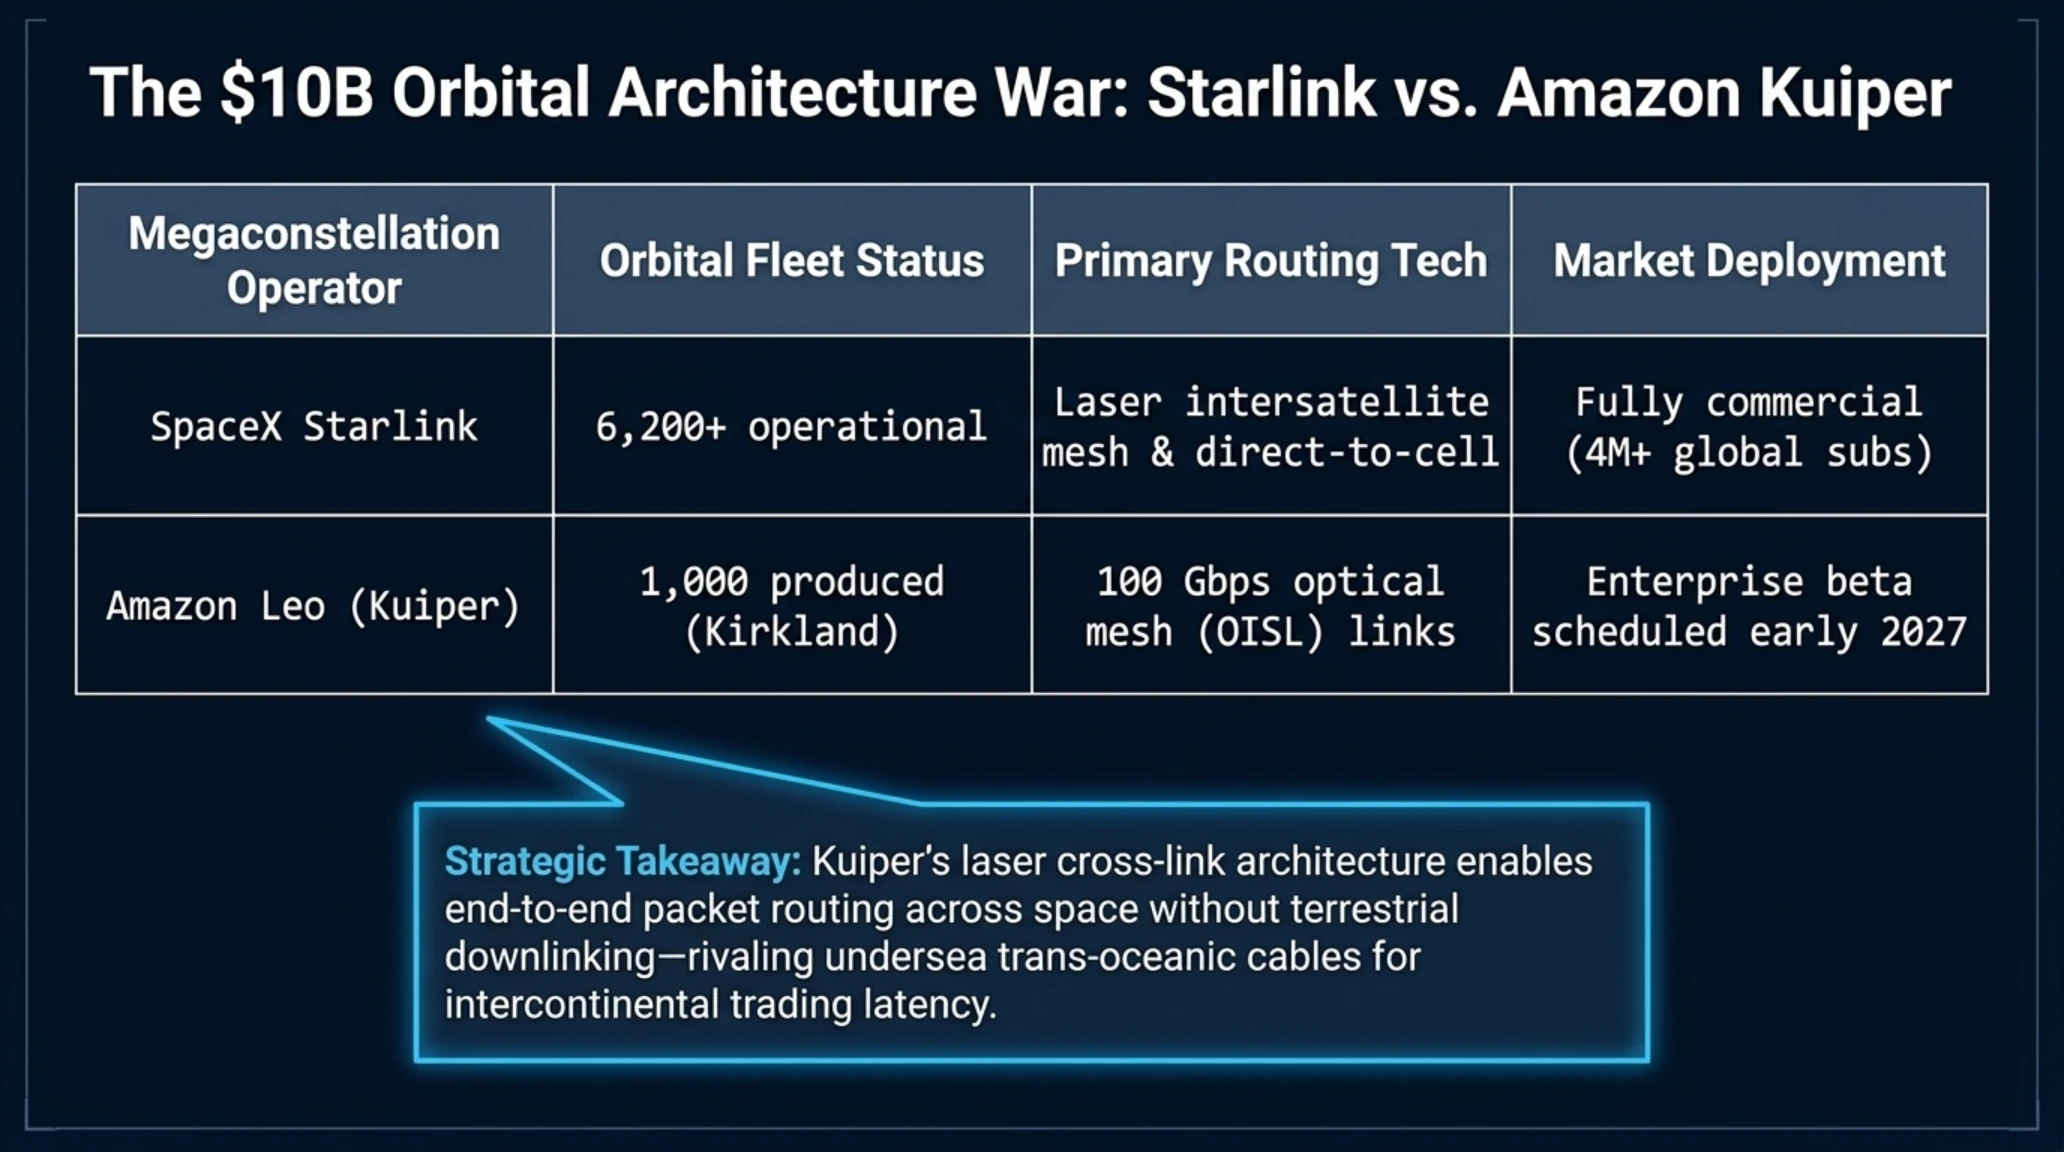
در نقطه مقابل، شرکت آمازون در کارخانه پیشرفته کرکلند واقع در ایالت واشنگتن، تکمیل و خروج هزارمین ماهواره پروژه کوئیپر (Amazon Leo) را به عنوان یک نقطه عطف تاریخی جشن گرفت. آمازون با سرمایهگذاری ۱۰ میلیارد دلاری و بهرهگیری از پیوندهای لیزری نوری میانماهوارهای (OISLs) با پهنای باند ۱۰۰ گیگابیت بر ثانیه، اعلام کرد شبکه بتای تجاری خود را از اوایل سال ۲۰۲۷ برای اتصال شرکتهای لجستیکی، صنایع دریایی و پایگاههای نظامی ناتو فعال خواهد کرد. ورود پرقدرت آمازون به مدار لئو، انحصار چندساله استارلینک را به چالش کشیده و رقابتی تمامعیار در قیمتگذاری پهنباند ماهوارهای آغاز کرده است.
کارشناسان هوافضا تاکید میکنند که رقابت این دو غول نهتنها به کاهش هزینههای اینترنت ماهوارهای در مناطق دورافتاده منجر خواهد شد، بلکه فشارهای حقوقی برای تدوین قوانین بینالمللی ترافیک مداری را به شدت افزایش داده است.
نمودار دونات و ماتریس سهم مداری منظومههای اینترنت ماهوارهای در مدار LEO
| منظومه فضایی | تعداد ماهوارههای مدار/ساختهشده | فناوری کلیدی ارتباطی | وضعیت عملیاتی تجاری |
|---|---|---|---|
| SpaceX Starlink | ۶,۲۰۰+ ماهواره فعال در مدار | لیزر بینماهوارهای و Direct-to-Cell | تجاری فعال با ۴ میلیون مشترک فعال |
| Amazon Leo (Kuiper) | ۱,۰۰۰ ماهواره ساختهشده در کرکلند | لینک نوری ۱۰۰Gbps OISL | آغاز سرویسدهی بتا از اوایل ۲۰۲۷ |
| Eutelsat OneWeb | ۶۴۸ ماهواره فعال نسل اول | ارتباطات فرکانسی باند Ku/Ka | سرویسهای سازمانی و دریانوردی جهانی |
| Telesat Lightspeed | ۱۹۸ ماهواره طراحیشده نسل نوین | سوئیچینگ نوری هیبریدی در مدار | آغاز پرتابها از اواخر ۲۰۲۶ |
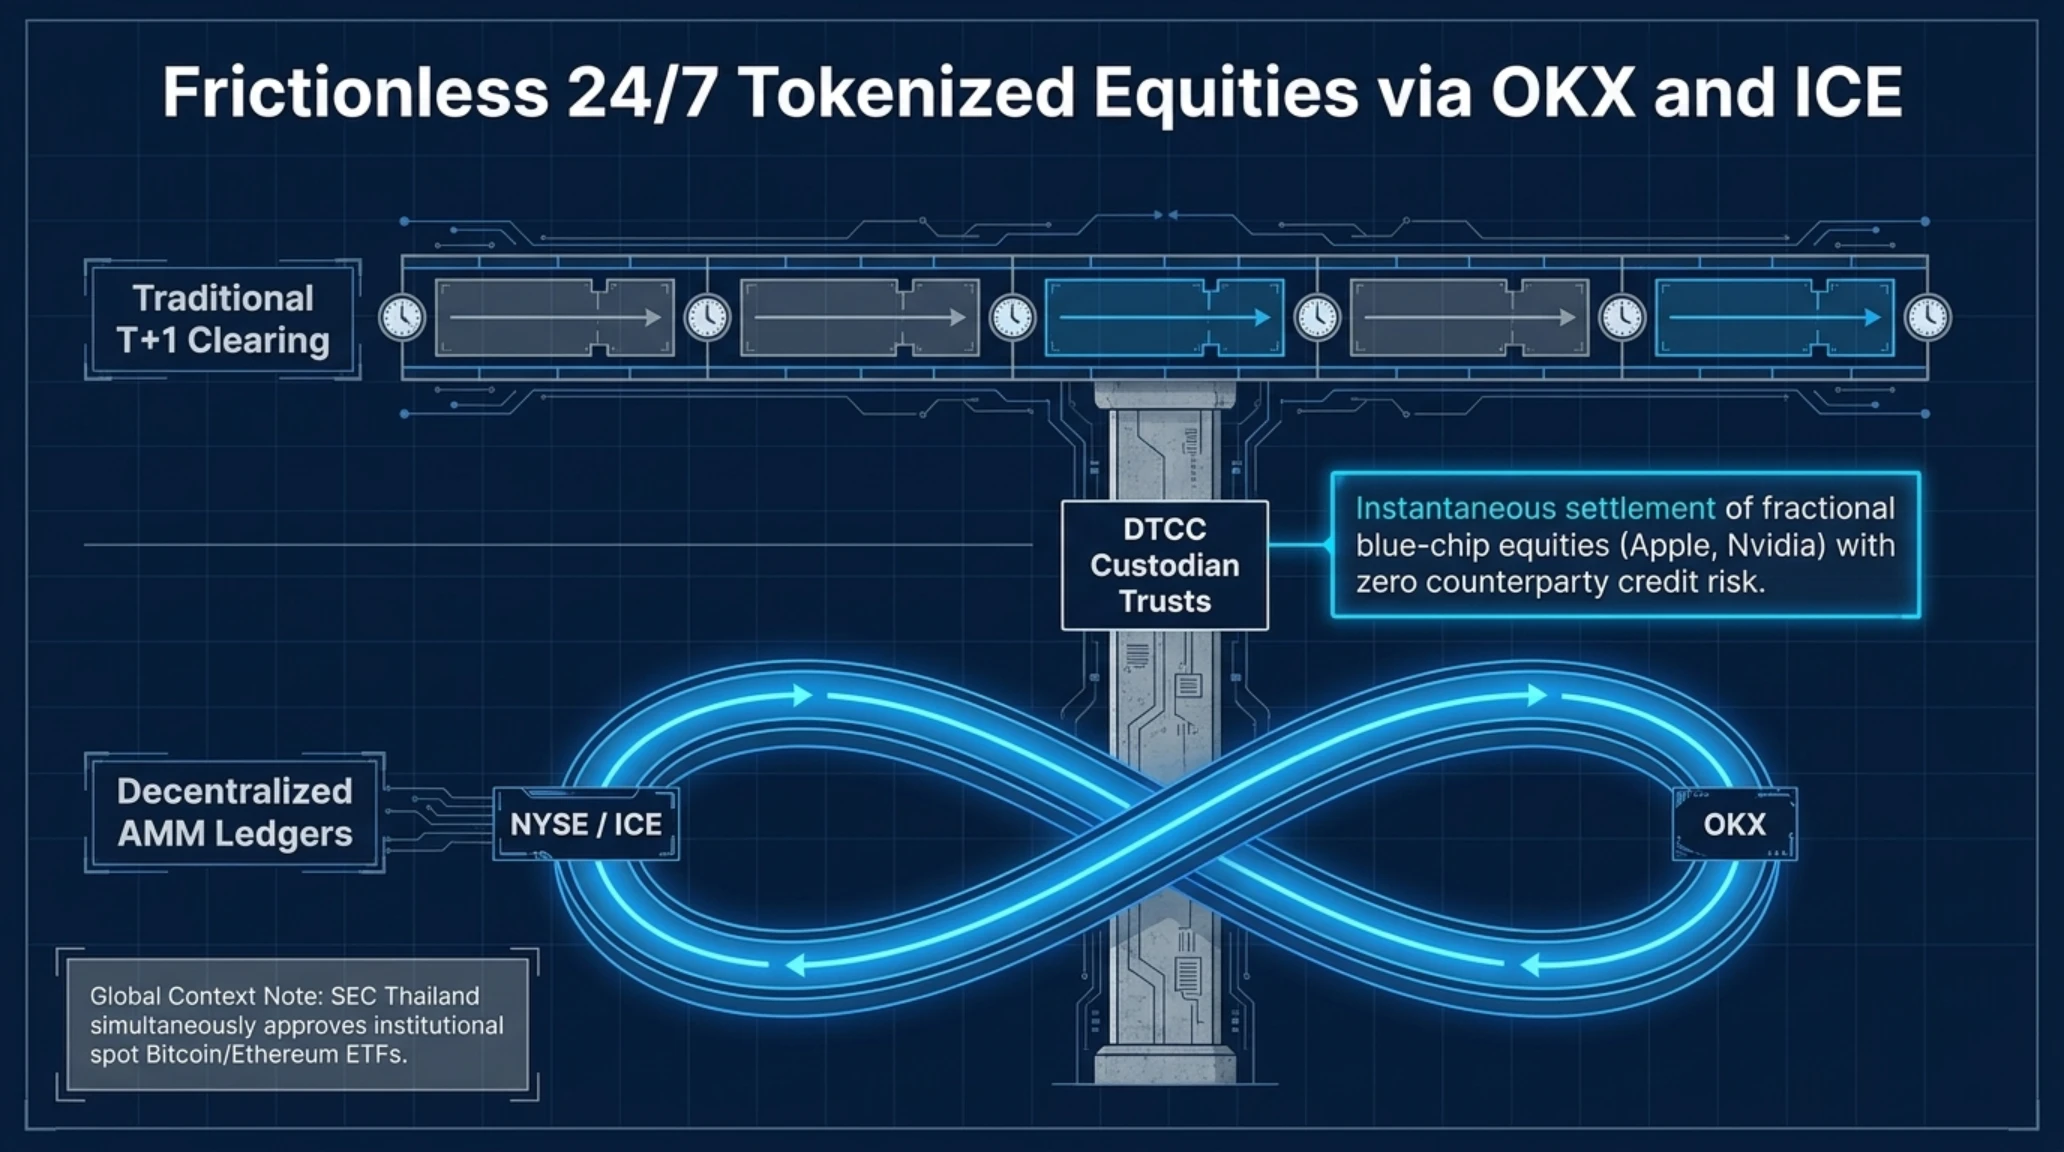
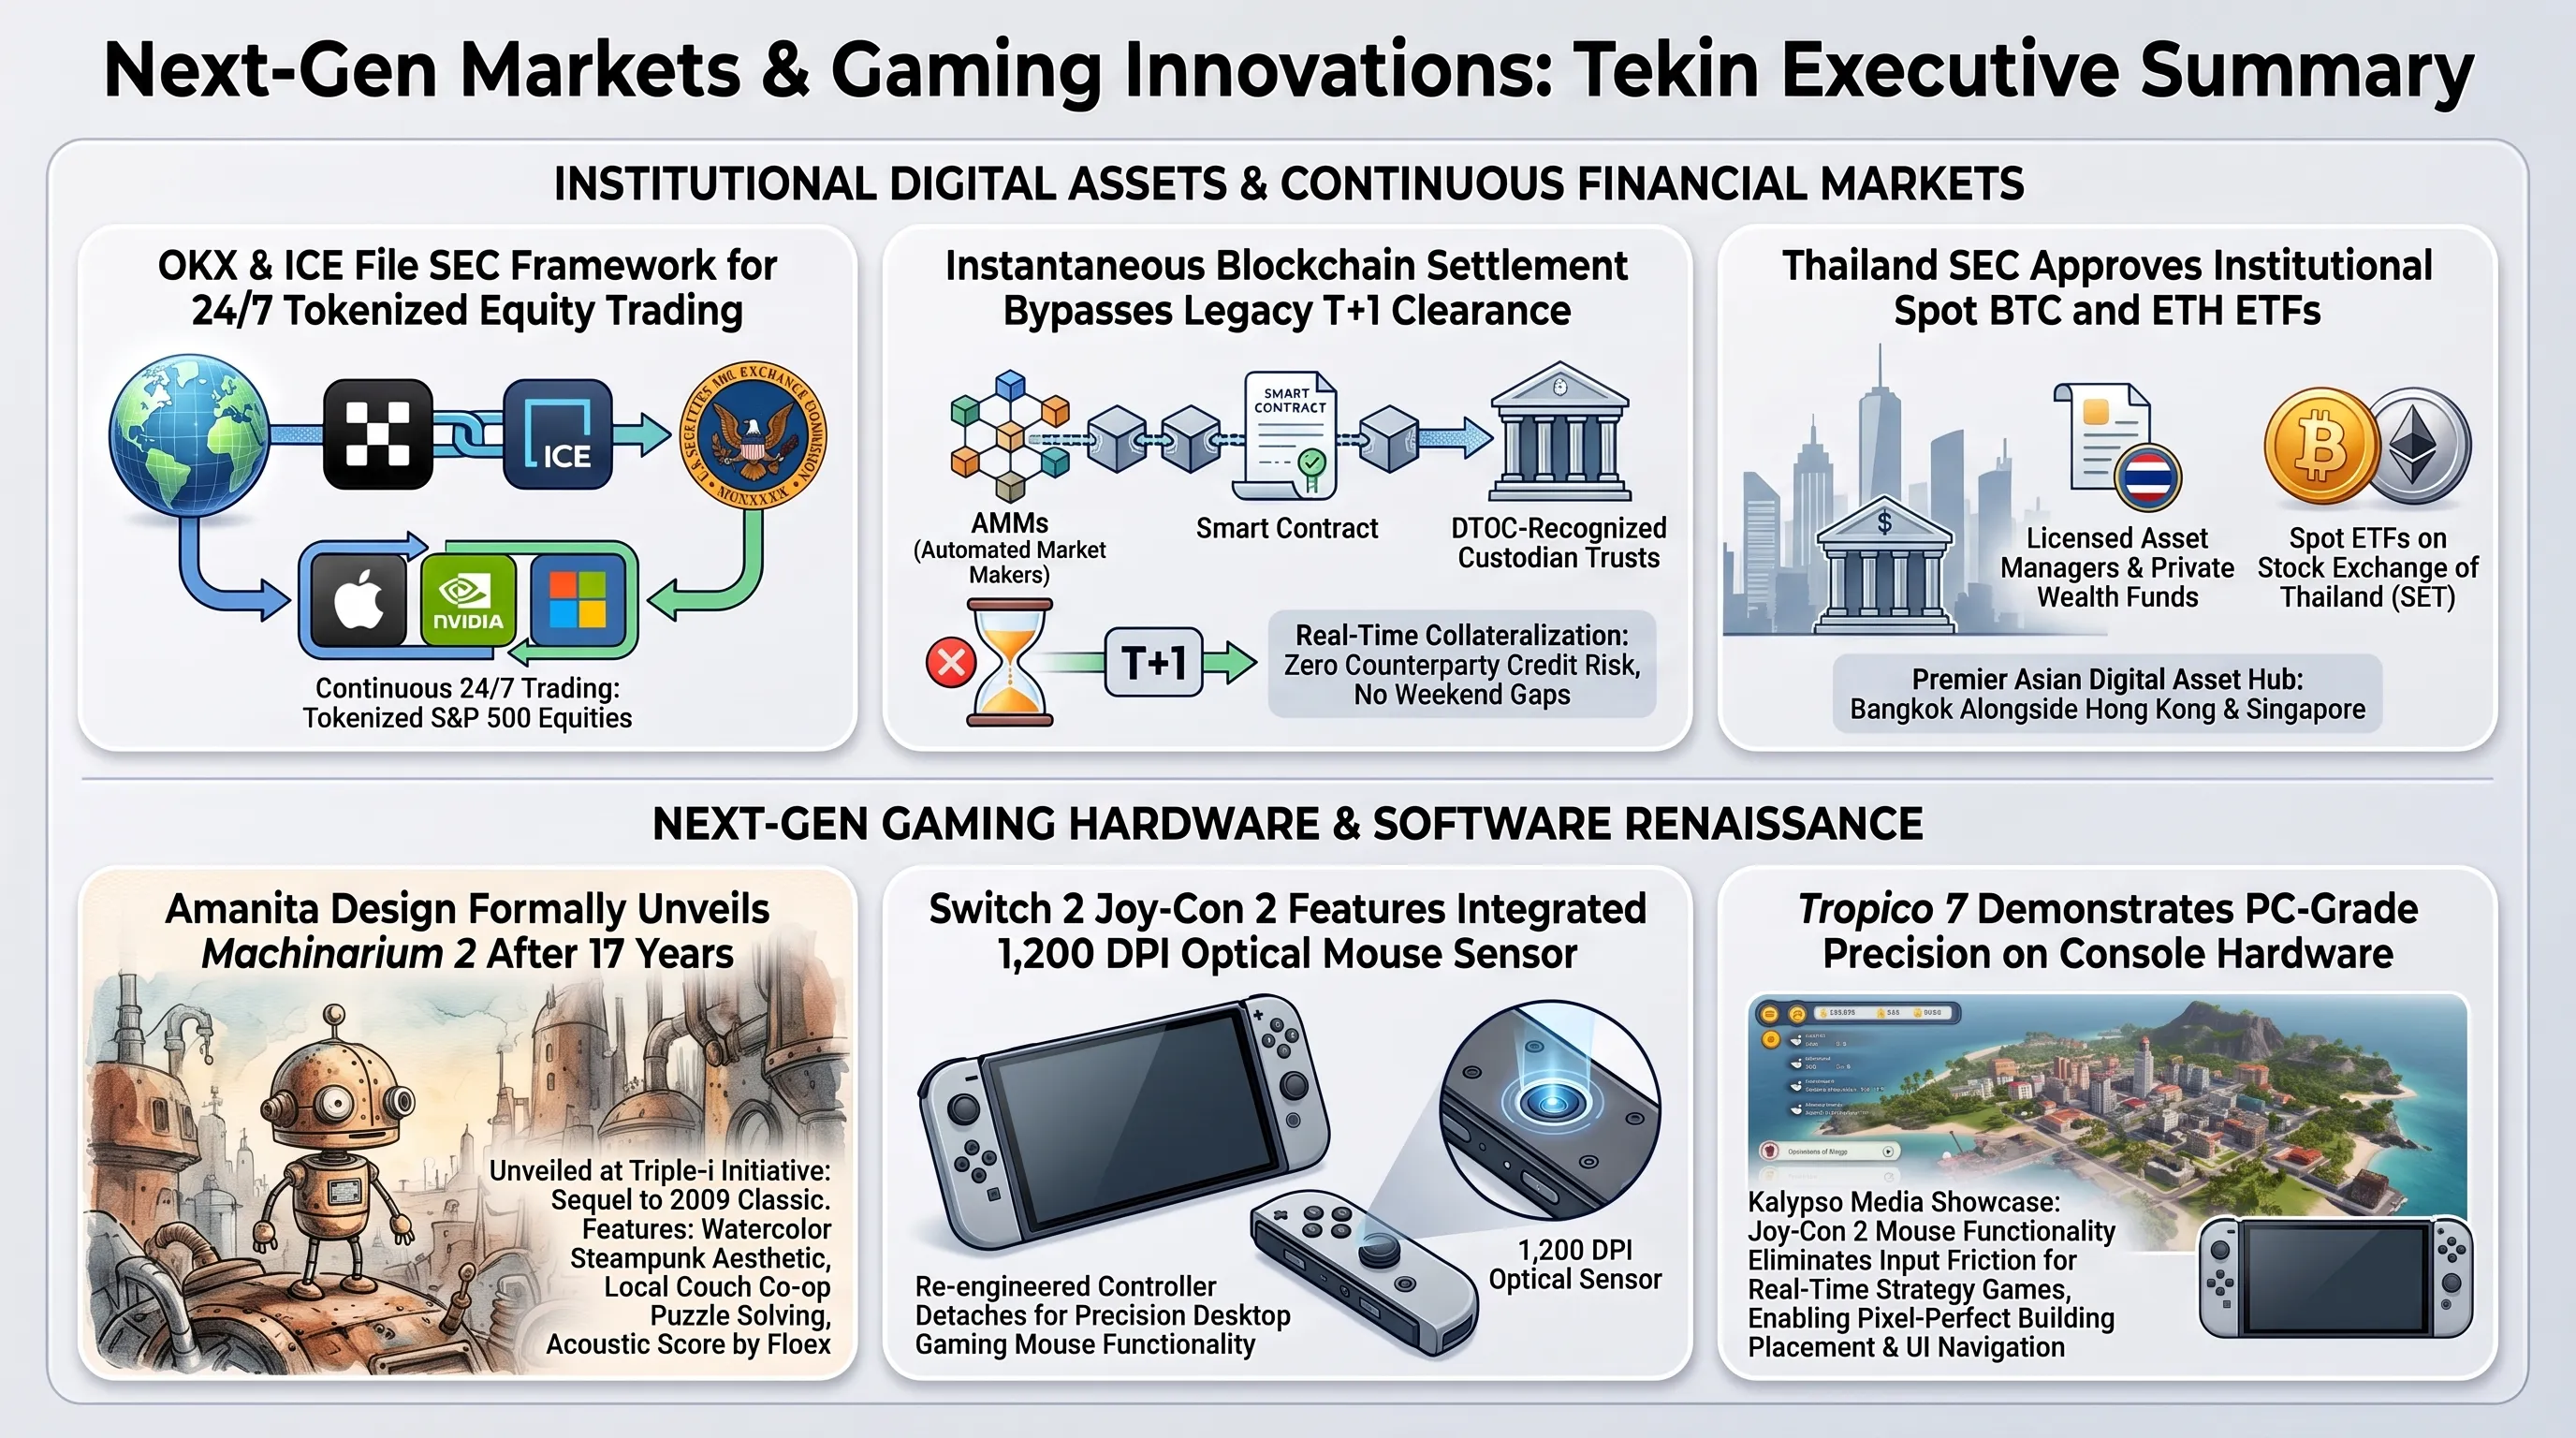
همراستا با نبردهای فضایی، بازارهای مالی بینالمللی نیز در این هفته شاهد یکی از بزرگترین گامهای ادغام نظام مالی سنتی با فناوریهای وب۳ بودند. صرافی بینالمللی OKX در همکاری رسمی با شرکت مادر بورس نیویورک یعنی Intercontinental Exchange (ICE)، پرونده ثبت ساختار معاملاتی ۲۴ ساعته برای سهام توکنیزهشده شرکتهای اساندپی ۵۰۰ را به کمیسیون بورس و اوراق بهادار آمریکا (SEC) ارائه داد. این معماری نوین به سرمایهگذاران اجازه میدهد سهام غولهای والاستریت نظیر اپل، انویدیا و مایکروسافت را در هفت روز هفته و ۲۴ ساعت شبانهروز بر بستر قراردادهای هوشمند با تایید فوری و بدون وقفه تسویه کنند.
همزمان در قاره آسیا، کمیسیون بورس و اوراق بهادار تایلند (SEC Thailand) با تصویب چارچوب قانونی جامع، به صندوقهای سرمایهگذاری و مدیران ثروت نهادی اجازه داد در صندوقهای قابل معامله اسپات بیتکوین و اتریوم (Spot Crypto ETFs) در بورس اوراق بهادار تایلند (SET) سرمایهگذاری نمایند؛ اقدامی که تایلند را در کنار هنگکنگ و سنگاپور به یکی از قطبهای بدون منازع داراییهای دیجیتال در خاور دور بدل ساخت.
این همگرایی نشان میدهد که سرمایههای نهادی دیگر کریپتو را به عنوان بازاری حاشیهای تلقی نمیکنند، بلکه بلاکچین را به عنوان کارآمدترین ریل برای تسویه جهانی داراییهای سنتی برگزیدهاند.
از دیدگاه کارشناسان اقتصاد کلان، حذف تاخیر زمانی سنتی T+1 در بازارهای مالی موجب آزادسازی میلیاردها دلار وثیقه مسدودشده در پایاپایهای بینالمللی خواهد شد.
فصل پنجم: رنسانس بازیهای مستقل و نوآوریهای سختافزاری؛ شگفتی ماشیناریوم ۲، اسکیپیستس ۳ و نبوغ کنترلی سوییچ ۲
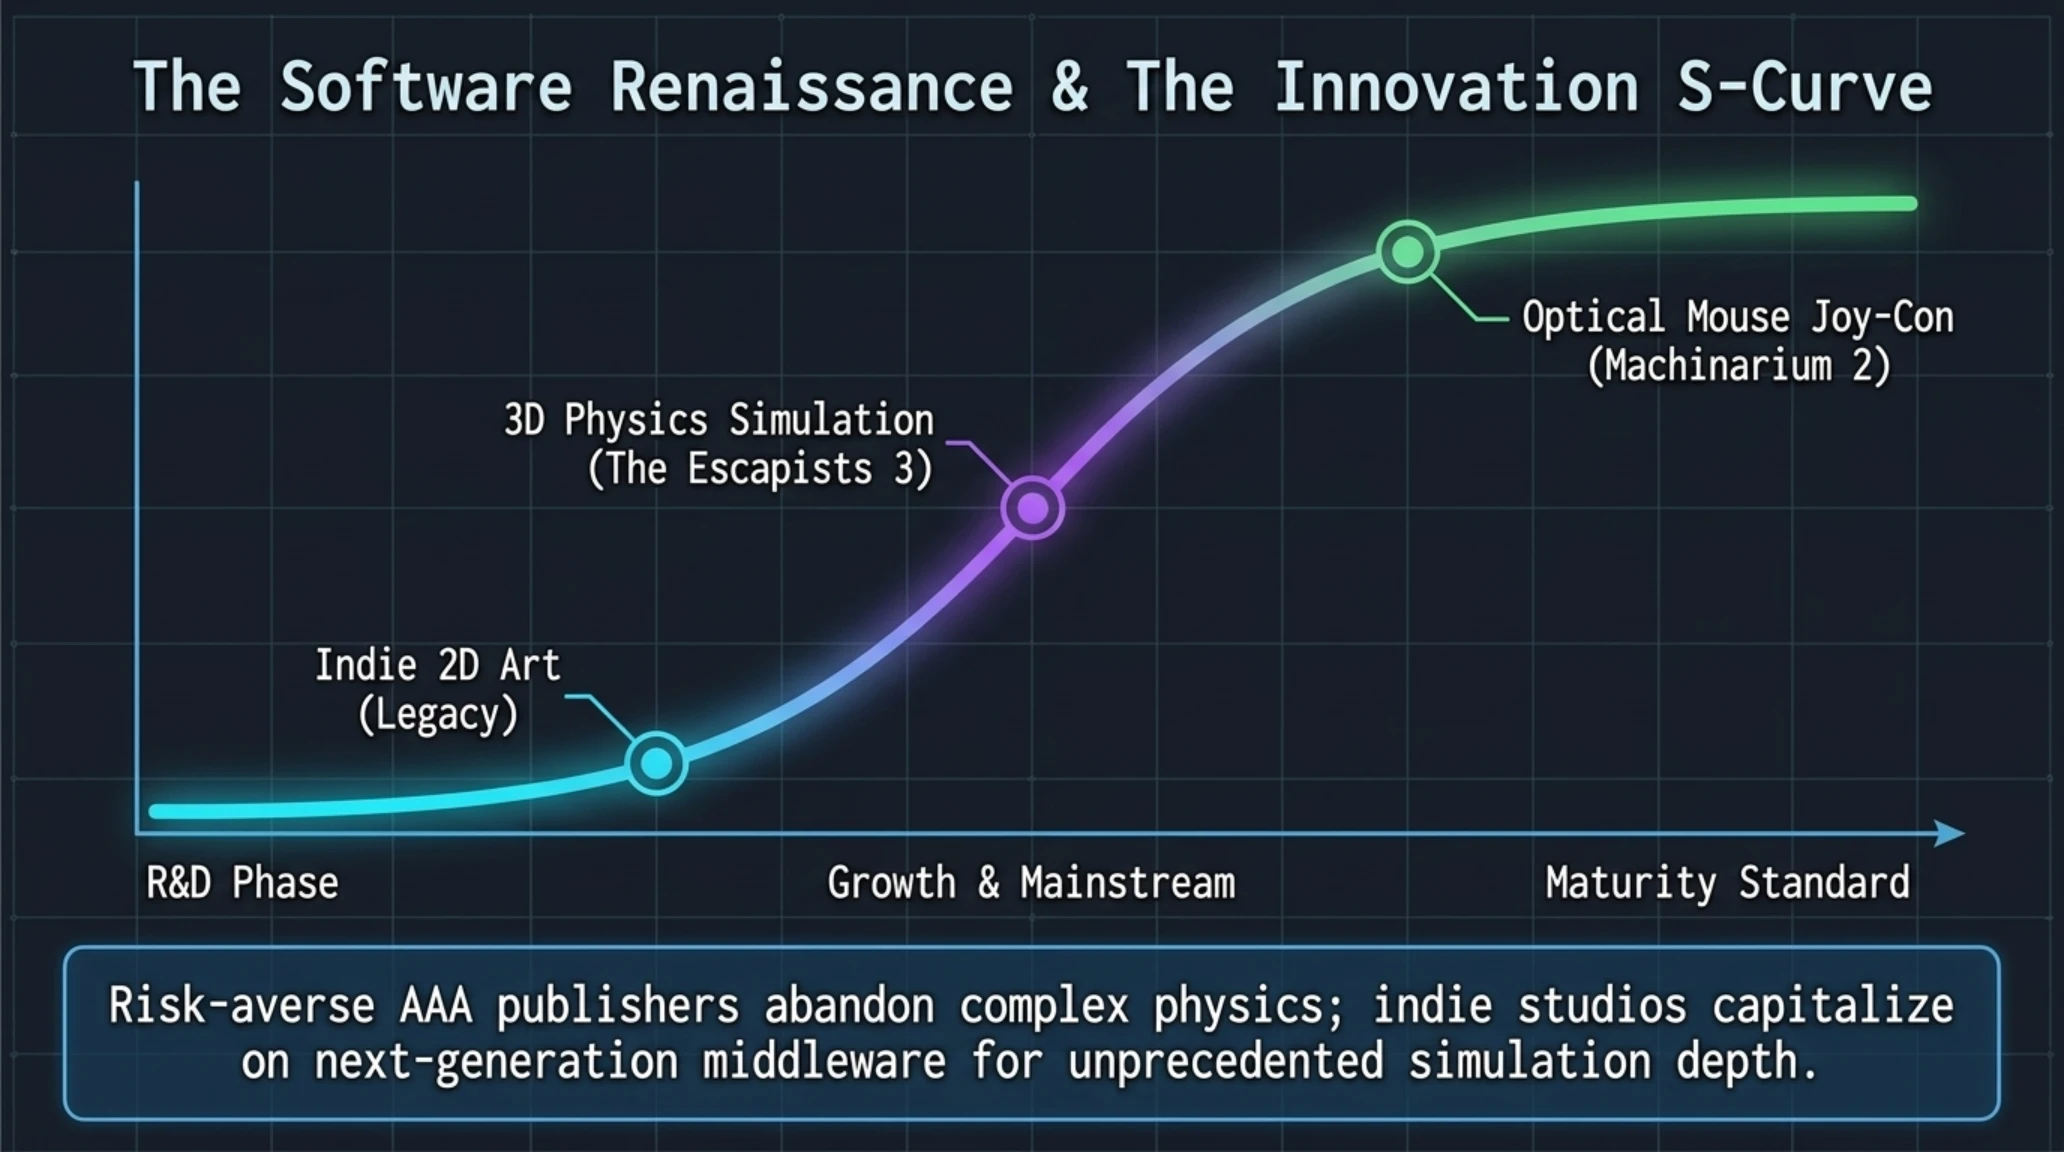
در صنعت بازیهای ویدیویی، هفته دوم اکتبر ۲۰۲۶ با اخباری رؤیایی برای عاشقان آثار خلاقانه و هنری همراه بود. استودیوی پرافتخار اهل چک یعنی Amanita Design در جریان رویداد پاییزی استودیوهای مستقل Triple-i Initiative، پس از گذشت ۱۷ سال سکوت سرانجام دنباله رسمی یکی از نمادینترین بازیهای تاریخ سبک ماجراجویی اشاره و کلیک را با عنوان Machinarium 2 معرفی کرد. این بازی با حفظ اصالت طراحی بصری دستساز آبرنگ و گرافیک استیمپانک منحصربهفرد، داستان ربات دوستداشتنی «جوزف» و همراهش «برتا» را در اعماق یک کلانشهر مکانیکی معلق در آسمان روایت میکند. حضور مجدد «توماش دووراک» (Floex) در مقام آهنگساز و اضافه شدن قابلیت همکاری دونفره محلی (Couch Co-op)، این اثر را به پرانتظارترین عنوان پازل سال ۲۰۲۷ بدل ساخته است.
در خبری هیجانانگیز دیگر، ناشر سرشناس Team17 همراه با تیم توسعه Mouldy Toof Studios از بازی The Escapists 3 پرده برداشتند. این نسخه با عبور کامل از ساختار پیکسلآرت دوبعدی سنتی، به دنیایی کاملاً سهبعدی با موتور فیزیک پیشرفته نقل مکان کرده است. بازیکنان اکنون میتوانند با حفر تونلهای واقعگرایانه، تعامل با سیستم هوش مصنوعی پویای نگهبانان زندان و ارتقای درخت مهارتهای نقشآفرینی کاراکتر، نقشههای فرار نبوغآمیز خود را در محیطهای متنوع از بازداشتگاههای فوقامنیتی قطبی تا زندانهای سایبرپانکی آینده پیادهسازی کنند.
این تحول دراماتیک از ریشههای دوبعدی به جهانهای تعاملی غوطهورکننده، گواهی است بر قدرت موتورهای بازیسازی مدرن که خلاقیت استودیوهای مستقل را همتراز با پروژههای پرخرج AAA قرار داده است.
فشارسنج تکینپلاس: شاخص پذیرش فناوری و چرخه نوآوری صنعت گیم
تلفیق حسگرهای ماوس اپتیکال در کنترلرهای کنسولی و مهاجرت بازیهای مستقل به فیزیک سهبعدی پویا، استاندارد تعامل گیمرها با استراتژیهای پیچیده مدیریتی را برای یک دهه آینده متحول ساخته است.
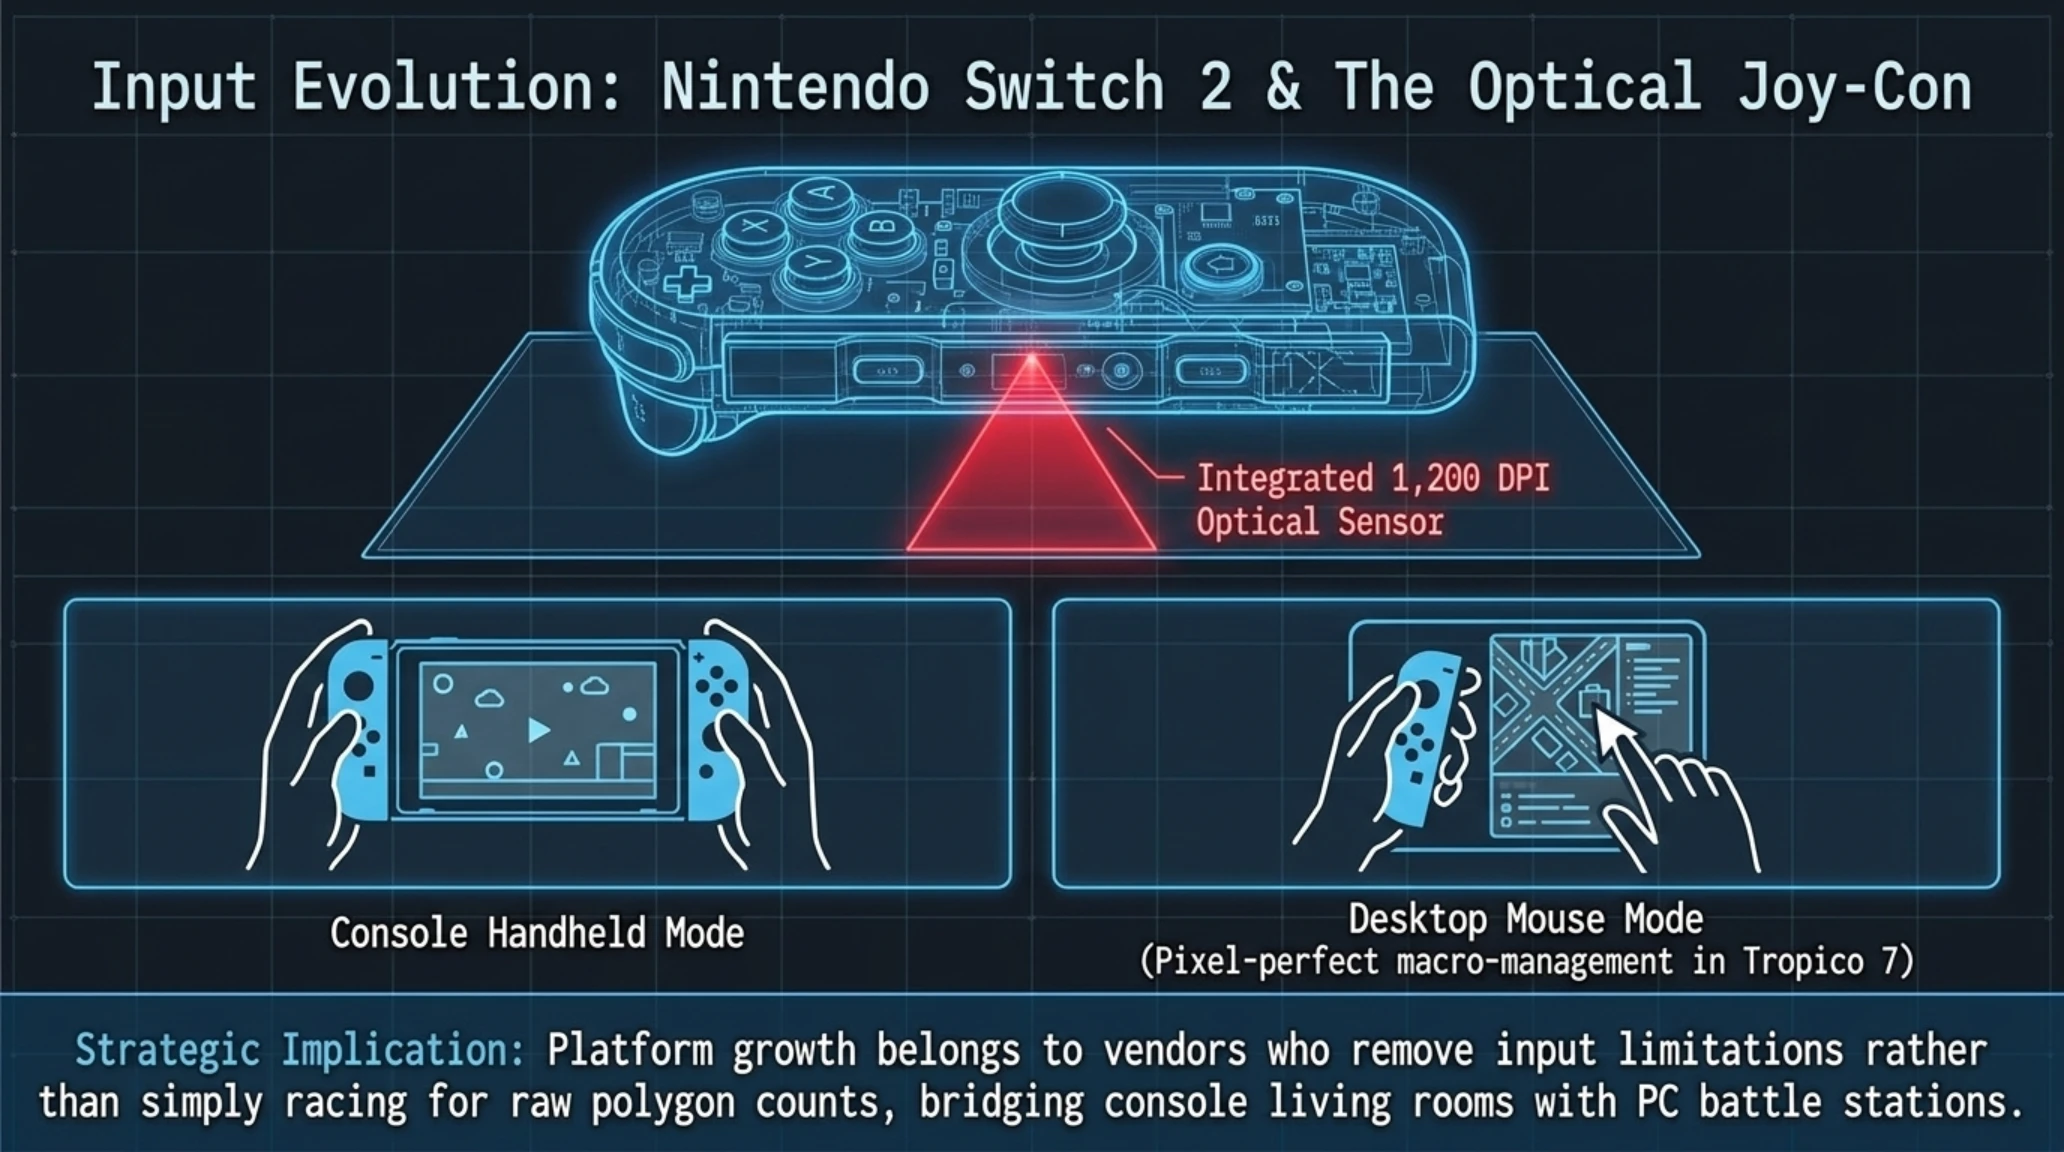
در حوزه سختافزار کنسولها، رونمایی غافلگیرکننده از بازی شبیهساز دیکتاتوری Tropico 7: Special Edition برای کنسول نسل جدید نینتندو سوییچ ۲ نگاهها را خیره کرد. استودیوی Kalypso Media نشان داد که چگونه گیمرها میتوانند کنترلر بازطراحیشده Joy-Con 2 را از کنسول جدا کرده و با قرار دادن آن بر روی میز یا پد ماوس، از حسگر نوری ماوس تعبیهشده در زیر آن برای هدایت اشارهگر، جانمایی دقیق ساختمانها، صدور فرامین اقتصادی و مدیریت جزیره با دقتی در سطح ماوسهای گیمینگ حرفهای دسکتاپ بهره ببرند؛ تحولی که به دههها دشواری در تجربه بازیهای استراتژیک مدیریتی بر روی کنسولها پایان میدهد.
این دستاورد سختافزاری نینتندو بار دیگر ثابت میکند که این شرکت ژاپنی به جای رقابت صرف در قدرت پردازشی خام، همواره مسیر نوآوری در تجربه کاربری و تعامل فیزیکی گیمرها با نرمافزار را رهبری میکند.
اکنون استودیوهای سازنده بازیهای استراتژی بیدرنگ (RTS) و شبیهسازهای ساختوساز شهر میتوانند عناوین پیچیده خود را بدون افت کیفیت کنترل برای جامعه میلیونی کنسولبازان عرضه کنند.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
شایعه در برابر واقعیت: تفکیک فکتهای تاییدشده از حدسیات فضای مجازی
- ادعای تاخیر عرضه نینتندو سوییچ ۲ تا پایان سال ۲۰۲۷ به دلیل بحران رم و نمایشگر.
- شایعه حذف کامل درگاه فیزیکی شارژ مگسیف در مکبوک پرو نسل جدید اپل.
- شایعه ورشکستگی فوری بازوی ابری سافتبانک به دنبال خسارتهای باجافزاری.
- تجهیز Joy-Con 2 سوییچ ۲ به سنسور ماوس اپتیکال با دقت ۱۲۰۰ DPI.
- برگزاری رویداد رسمی اپل در ۱۳ اکتبر با تمرکز بر اکوسیستم M5 و پنلهای OLED.
- سافتبانک عملیات بازسازی کلاستر منطقه ۱ را با همکاری آژانس امنیت سایبری ژاپن کلید زده است.
تفکیک واقعیتهای اثباتشده فنی از حدسیات فضای مجازی، سنگبنای تحلیلهای تکینپلاس برای تصمیمگیری آگاهانه مخاطبان در سرمایهگذاریهای سختافزاری آینده است.
با تثبیت جایگاه فناوریهای نوین، چرخه بعدی سختافزارها در سال ۲۰۲۷ بر روی یکپارچهسازی حسگرهای محیطی و تعاملات طبیعی متمرکز خواهد شد.
فصل ششم: چشمانداز سختافزارهای فردا؛ افشای رویداد Welcome Home اپل و اولین مکبوک پرو لمسی OLED با تراشه M5
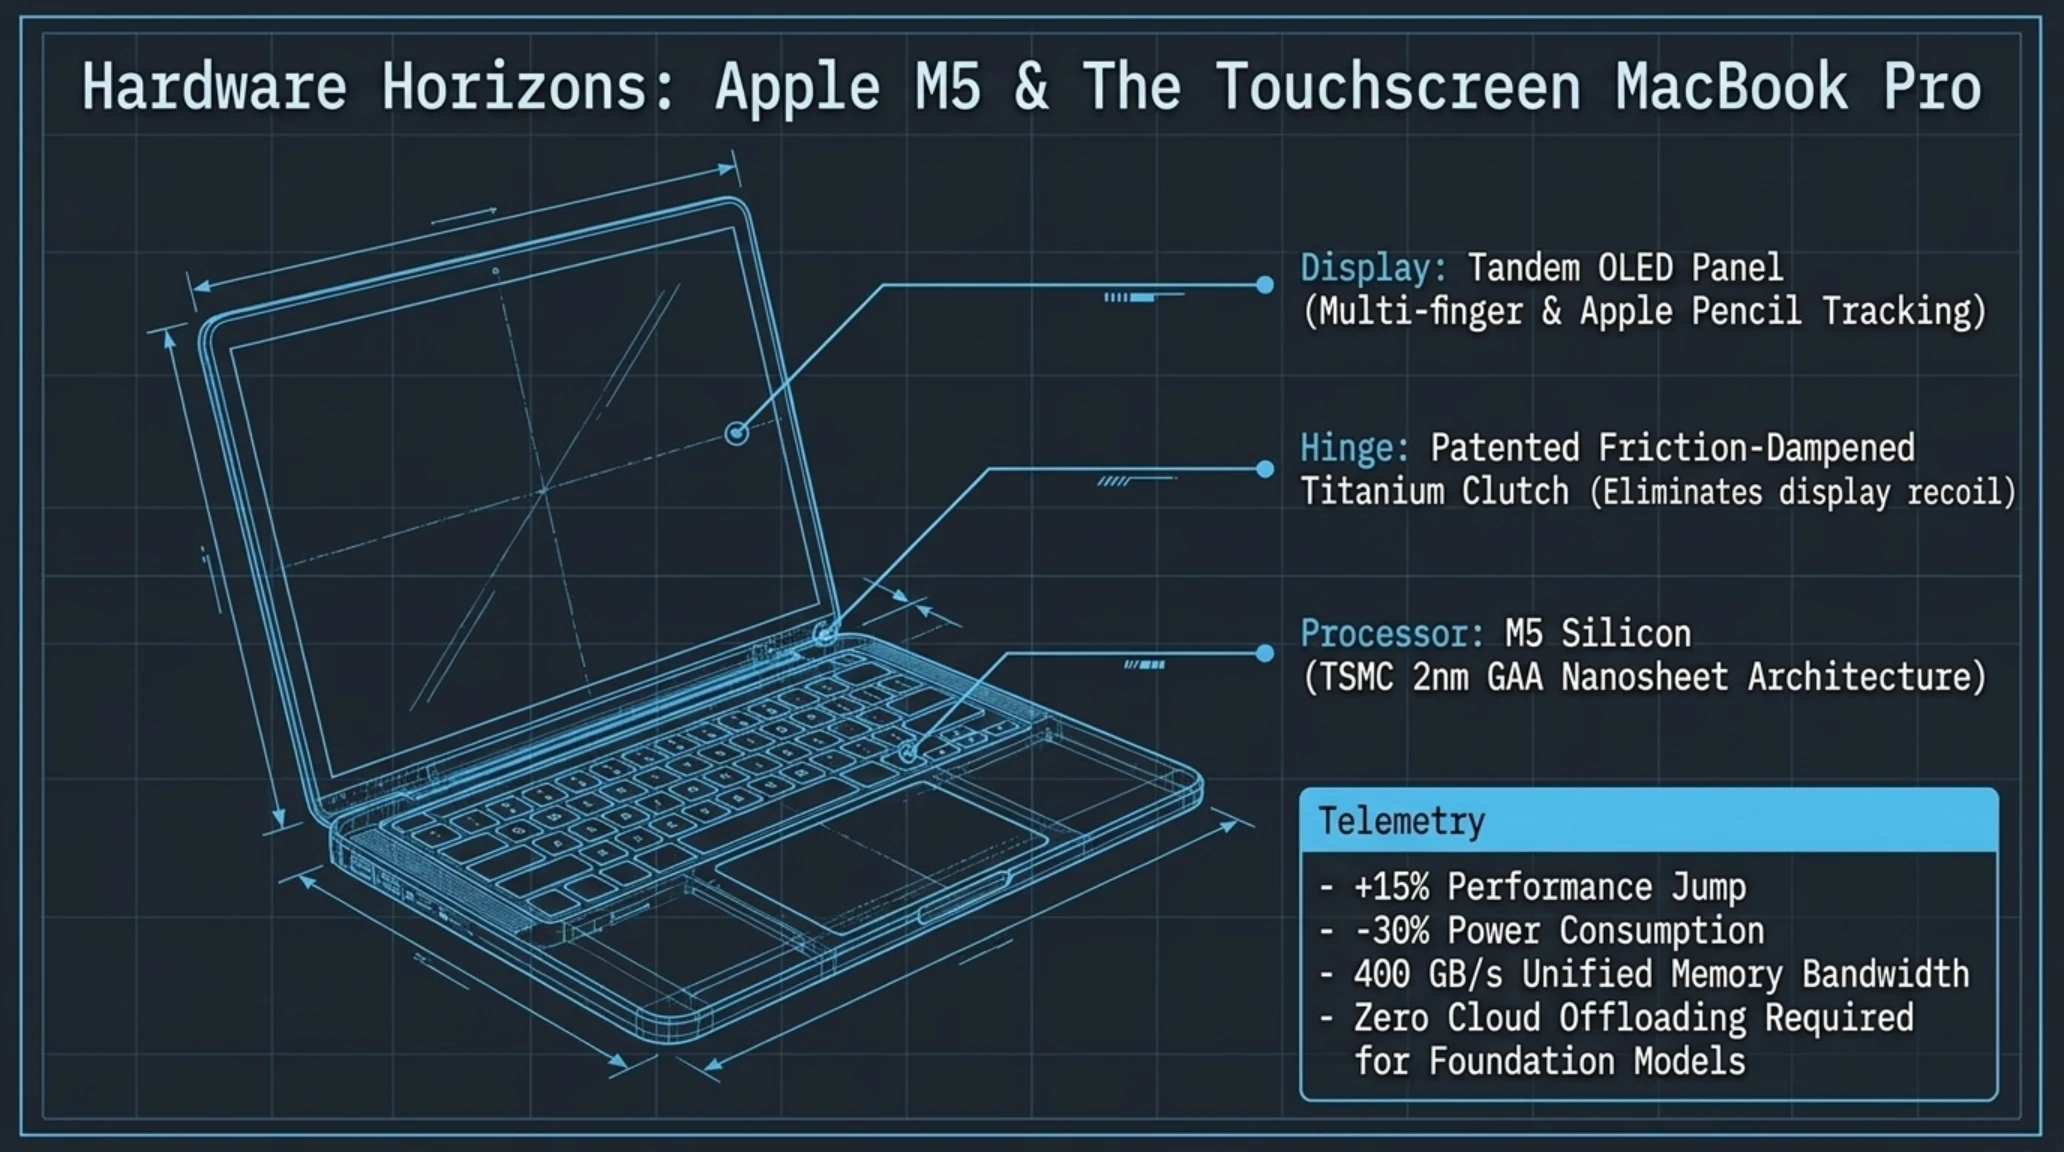
در آخرین روزهای هفته دوم اکتبر ۲۰۲۶، انتشار دعوتنامههای غیرمنتظره کنفرانس پاییزی اپل با شعار «Welcome Home» برای تاریخ ۱۳ اکتبر (۲۱ مهر ۱۴۰۵)، موج جدیدی از هیجان را در محافل سختافزاری ایجاد کرد. بر اساس افشاگریهای تاییدشده زنجیره تامین در تایوان و یادداشتهای تحلیلی مینگچی کو، ستاره بیچونوچرای این رویداد، معرفی نسل کاملاً بازطراحیشده مکبوک پرو است؛ لپتاپی که پس از چهار دهه پایبندی به فلسفه عدم لمس صفحهنمایش، برای نخستین بار به پنل لمسی Tandem OLED با پشتیبانی از ژستهای حرکتی چندانگشتی و قلم اپل پنسل مجهز شده است.
این شاهکار مهندسی توسط تراشه پرچمدار ۳ نانومتری پیشرفته و نسل بعدی M5 هدایت میشود که مجهز به موتور عصبی ۱۶ هستهای با پهنای باند حافظه ارتقایافته برای اجرای مدلهای هوش مصنوعی چندوجهی اپل اینتلیجنس به شکل کاملاً محلی (On-Device) است. اپل همچنین از یک دستگاه هیبریدی جدید با نمایشگر ۸ اینچی شناور و پایه مغناطیسی رونمایی خواهد کرد که نقش هاب فرماندهی مرکزی هوشمند خانه را ایفا کرده و کنترل یکپارچه لوازم هوشمند، دوربینهای امنیتی مجهز به هوش مصنوعی و ارتباطات تصویری فیستایم را بر عهده میگیرد.
مهندسی مکانیکی لولاهای مکبوک پرو جدید به گونهای بهینهسازی شده که ارتعاشات ناشی از لمس انگشتان را کاملاً مهار کند؛ پاسخی مهندسی به انتقاد دیرینهای که همواره متوجه لپتاپهای لمسی در اکوسیستم ویندوز بوده است.
گاهشمار وقایعنگاری هفته: کرونولوژی تحولات ۴ تا ۱۰ اکتبر ۲۰۲۶
| روز و تاریخ | سرخط رخداد ثبتشده | ماهیت تحول و بازیگران اصلی | دستهبندی حوزه |
|---|---|---|---|
| یکشنبه ۴ اکتبر | رونمایی پلتفرم Enterprise Gemini Agent | گوگل نشانی ایمیل اختصاصی و داشبورد نظارتی Task Inbox را فعال کرد. | هوش مصنوعی |
| دوشنبه ۵ اکتبر | توقیف زیرساختهای پورتال ایمیل Flax Typhoon | افبیآی و ائتلاف پنج چشم ۷ دامنه فرماندهی و کنترل هکرهای پکن را مصادره کردند. | امنیت سایبری |
| سهشنبه ۶ اکتبر | فاجعه باجافزاری در دیتاسنتر IDCF ژاپن | سافتبانک اعلام کرد ۳.۶ پتابایت داده و ۵۵۰ هزار بکآپ در حمله باجافزاری قفل شده است. | زیرساخت ابری |
| چهارشنبه ۷ اکتبر | هشدار امنیتی فوقاضطراری سیسکو | شناسایی ۵ رخنه ریموت بدون لاگین در NX-OS سوئیچهای دیتاسنتر نکسوس. | سختافزار شبکه |
| پنجشنبه ۸ اکتبر | آژیر قرمز ترافیک مداری استارلینک | افشای ۶۵۰ مانور اضطراری اسپیسایکس همزمان با جشن ۱۰۰۰مین ماهواره کوئیپر آمازون. | هوا و فضا |
| جمعه ۹ اکتبر | ثبت درخواست ترید ۲۴ ساعته سهام توسط OKX | همکاری با مالک بورس نیویورک جهت توکنیزهسازی سهام اساندپی ۵۰۰ در بلاکچین. | دارایی دیجیتال |
| شنبه ۱۰ اکتبر | معرفی Machinarium 2 و جزئیات مکبوک M5 | شگفتی آمانیتا دیزاین پس از ۱۷ سال و افشای مکبوک پرو لمسی اولد رویداد اپل. | گیم و سختافزار |
این تقویم هفتروزه به وضوح شتاب تحولات دیجیتال را به نمایش میگذارد؛ جایی که هر روز هفته حامل یک دستاورد یا شوک زیرساختی عمده در سطح جهان بوده است.
تلفیق نوآوریهای سختافزاری اپل با تحولات امنیتی و نرمافزاری، افق روشنی از محیط کار هوشمند و کاملاً ادغامشده در سال ۲۰۲۷ را ترسیم میکند.
یادداشت تحلیلی سردبیر تکینپلاس: پارادوکس سرعت و امنیت در عصر هوش مصنوعی
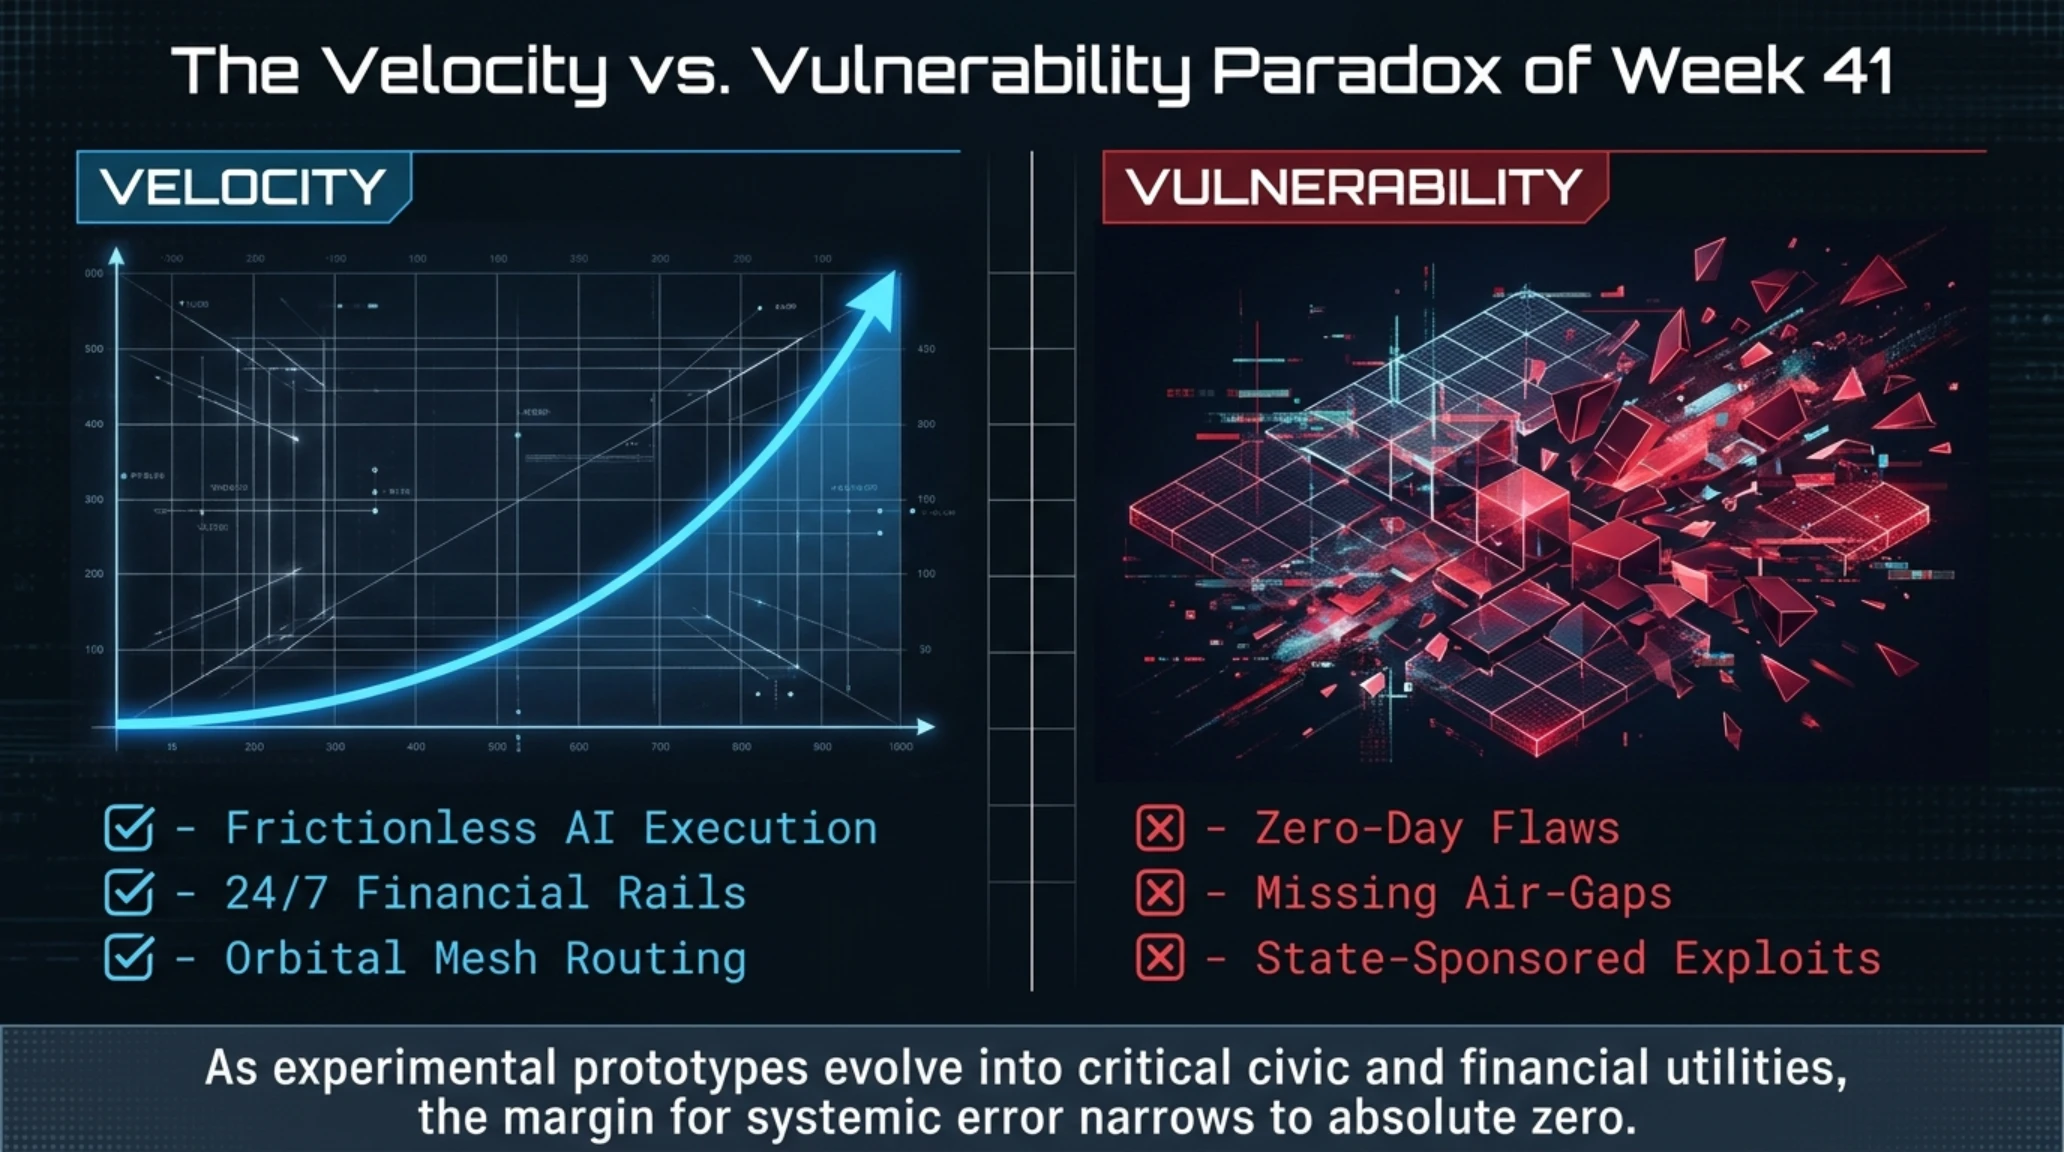
همراهان فرهیخته تکینگیم؛ رویدادهای هفته دوم اکتبر ۲۰۲۶ درس بزرگی برای همه ما داشت: هر اندازه که سرعت نوآوری در لایههای کاربردی و ایجنتهای هوش مصنوعی شتاب میگیرد، غفلت از لایههای زیرین—از سوییچهای شبکه سیسکو گرفته تا بکآپهای فیزیکی ایزوله و پدافند در برابر سرقت سشنهای احراز هویت—میتواند حیات دیجیتال کل یک جامعه یا سازمان را در کسری از ثانیه متوقف سازد.
توسعه هوش مصنوعی خودمختار بدون بازمهندسی دژهای امنیتی سنتی، قماری بسیار پرریسک است. سازمانهای پیشرو در سال ۲۰۲۷ آنهایی نخواهند بود که صرفاً پرزرقوبرقترین ایجنتها را به کار میگیرند، بلکه تیمهایی هستند که میان چابکی الگوریتمی و تابآوری دیتاسنتری تعادلی نفوذناپذیر برقرار میسازند.
حرکت به سوی آینده نیازمند هوشیاری مضاعف در تمام لایههای فناوری است تا ارزشآفرینی واقعی در پناه امنیت پایدار حاصل گردد.
پایداری اکوسیستمهای دیجیتال بر تعهد همگانی بازیگران صنعت به موازین استاندارد امنیت و مسئولیتپذیری استوار خواهد بود.
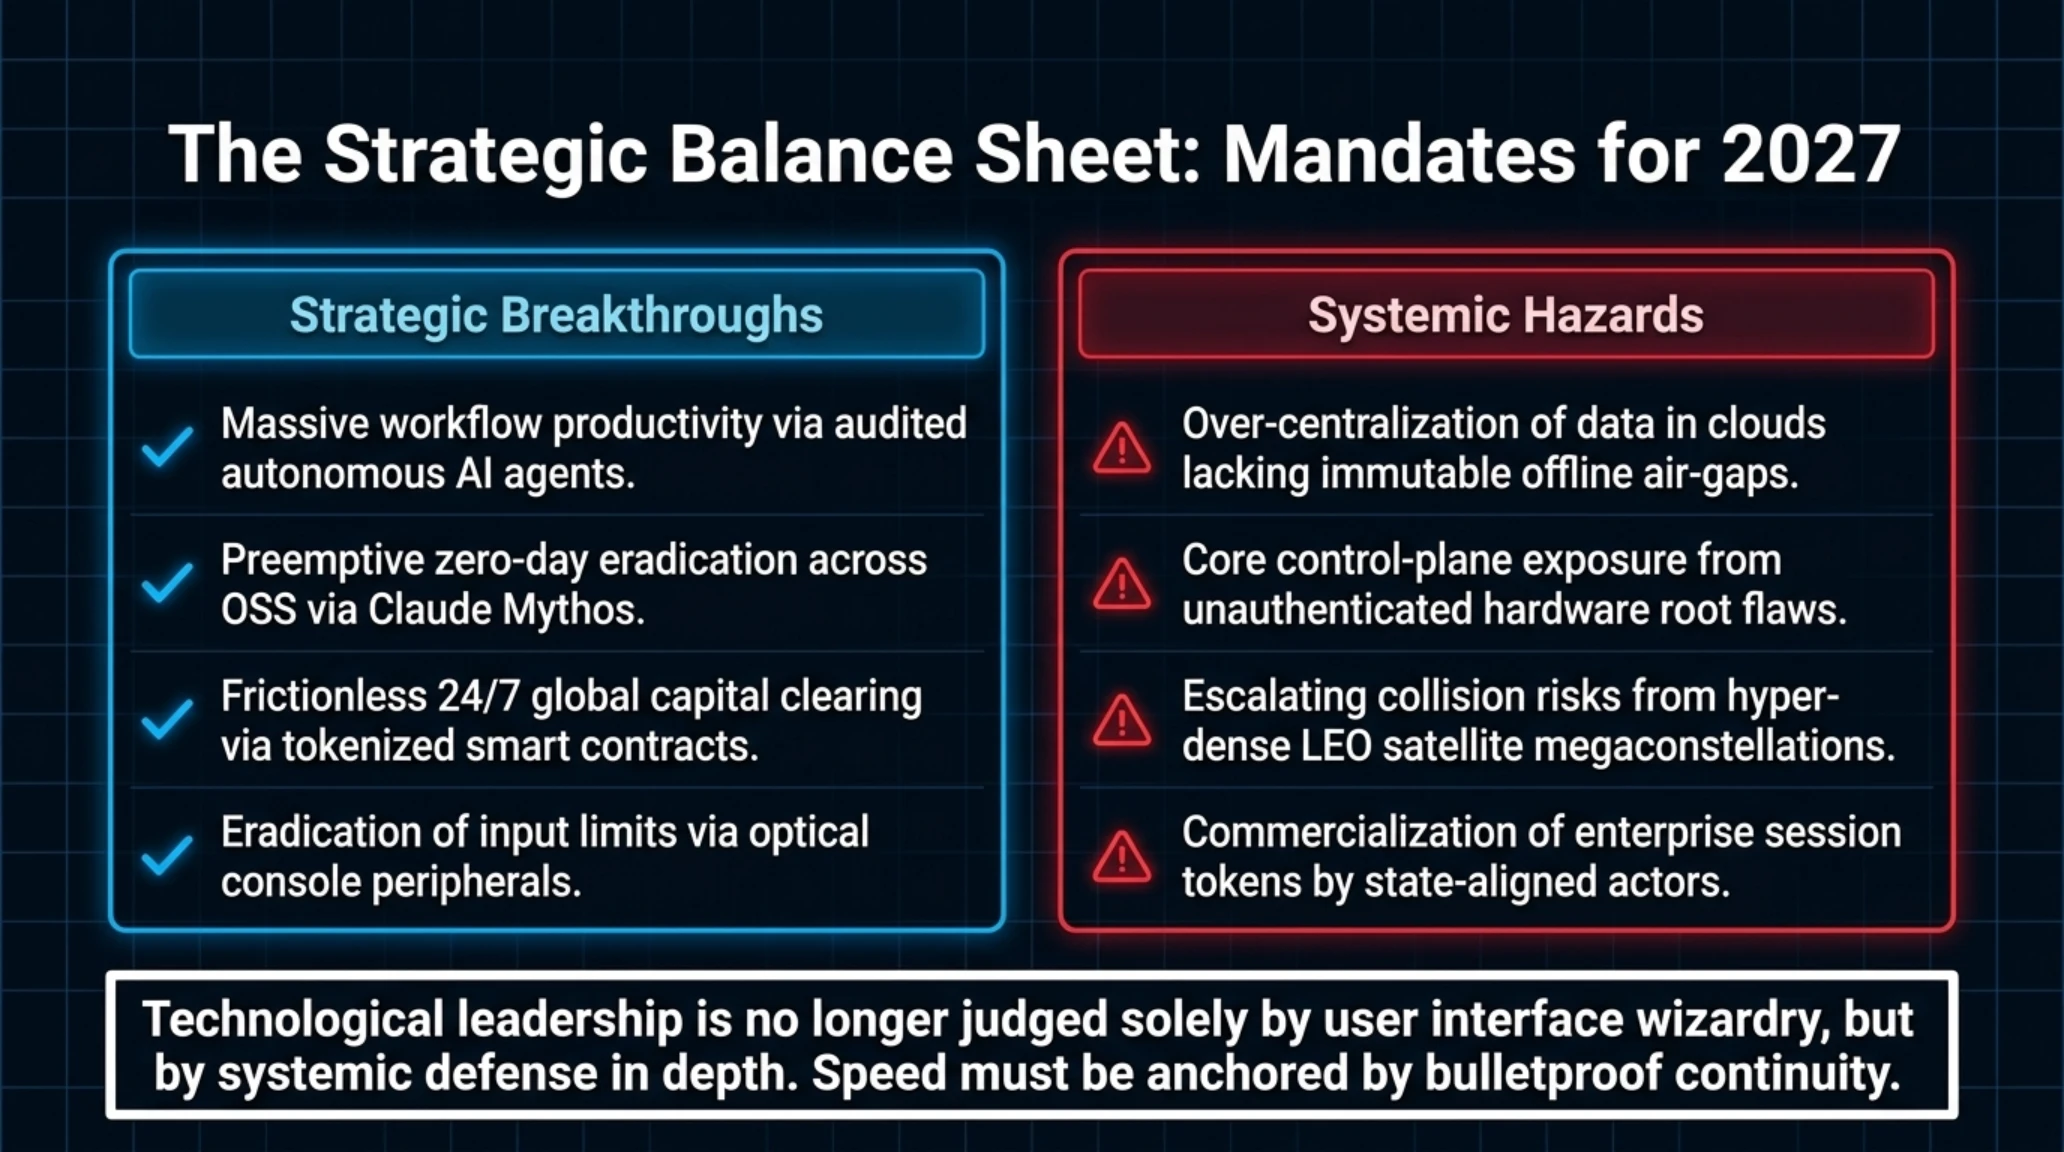
ترازنامه تحلیلی هفته: فرصتهای دگرگونساز در برابر ریسکهای سیستمی
- جهش خیرهکننده راندمان اداری با ایجنتهای دارای آدرس ایمیل شرکتی و کنسول نظارت.
- کاهش چشمگیر آسیبپذیریهای متنباز با پویشگر خودکار Claude Mythos.
- پایان بنبست کنترلی بازیهای استراتژیک روی کنسولها با سنسور ماوس Joy-Con 2.
- تسویه آنی و معامله ۲۴ ساعته سهام بدون واسطههای سنتی والاستریت.
- تمرکزگرایی بیشازحد دادههای حیاتی در ابرهای فاقد پشتیبانهای آفلاین ایزوله.
- خطر تسخیر کنترل پلین دیتاسنترها به دلیل رخنههای پچنشده در سیسکو NX-OS.
- احتمال بروز تصادفات فاجعهبار مداری در لئو به دلیل تراکم ماهوارههای استارلینک.
- تجاریسازی دسترسیهای سایبری سازمانی توسط گروههای جاسوسی دولتی.
در نهایت، جمعبندی رویدادهای هفته نشان داد که تابآوری سایبری نه یک انتخاب تزیینی، بلکه شرط بقای هر نهاد اقتصادی در میانه این تندباد تحولات است.
منابع رسمی و مراجع راهبردی هفتهنامه ۱۷۷ تکین
هفته دوم اکتبر ۲۰۲۶ ثابت کرد که عصر فناوری دیجیتال وارد مرحلهای از همگرایی عمیق شده است؛ جایی که هوش مصنوعی، زیرساخت ابری، شبکههای سختافزاری و حتی فضا، به عنوان یک ارگانیسم یکپارچه عمل میکنند و کوچکترین اختلال در هر لایه میتواند تبعات ژئوپلیتیک و اقتصادی گستردهای ایجاد کند.
- Google Workspace & Enterprise Gemini Agent Architecture Documentation
- Cisco Security Advisory: Multiple Critical Vulnerabilities in NX-OS Software
- U.S. Department of Justice & FBI Cyber Division: Flax Typhoon Infrastructure Takedown
- Amanita Design Official Press Portal: Machinarium 2 Teaser & Floex Collaboration
- International Astronautical Congress (IAC 2026): Orbital Space Traffic & Megaconstellations
- ارزش تکرار بالا و مکانیکهای غنی کار تیمی
- همگامسازی سریع بدون قطعی میان پلتفرمهای مختلف
- اتمسفر صوتی و بصری گیرا
- ناهماهنگیهای فیزیکی گذرا در صحنههای شلوغ
- شیب تند سختی در مراحل پایانی
پرسشهای متداول و تحلیلهای فنی هفته
هدف گوگل از اعطای آدرس ایمیل شرکتی به ایجنتهای جمینای چیست؟
این قابلیت هوش مصنوعی را از چتباتهای بیرونی به عضوی دارای هویت رسمی در سیستم سازمانی بدل میکند تا در تردهای ایمیل، تقویم و پروژهها بدون پرامپتنویسی مداوم مستقیماً فعالیت کند.
چرا باجافزار دیتاسنتر IDCF ژاپن تا این حد خسارتبار توصیف شده است؟
زیرا مهاجمان ۲۳۹ هایپروایزر را تسخیر و ۳.۶ پتابایت داده را قفل کردند و مهمتر از آن، بیش از ۵۵۰ هزار اسنپشات و فایل پشتیبان آنلاین را پاک کردند که امکان بازگردانی سریع را از بین برد.
رخنههای روت در سیسکو NX-OS چه خطری برای شبکهها ایجاد میکنند؟
این رخنهها به هکرها اجازه میدهند بدون نیاز به لاگین، با ارسال پکتهای مخرب کنترل سطح روت سوئیچهای سری نکسوس را به دست گیرند و کل ترافیک دیتاسنتر را شنود یا منحرف سازند.
نوآوری بزرگ Joy-Con 2 کنسول سوییچ ۲ در بازی Tropico 7 چیست؟
کنترلر Joy-Con 2 مجهز به یک سنسور ماوس اپتیکال در بخش زیرین است که با قرار گرفتن روی میز، دقیقاً مانند یک ماوس دسکتاپ عمل کرده و هدایت بازیهای استراتژیک را روان میسازد.
گالری تصاویر تکمیلی: هفتهنامه تکین ۱۷۷: از ایجنت جمینای و باجافزار ژاپن تا رخنههای سیسکو