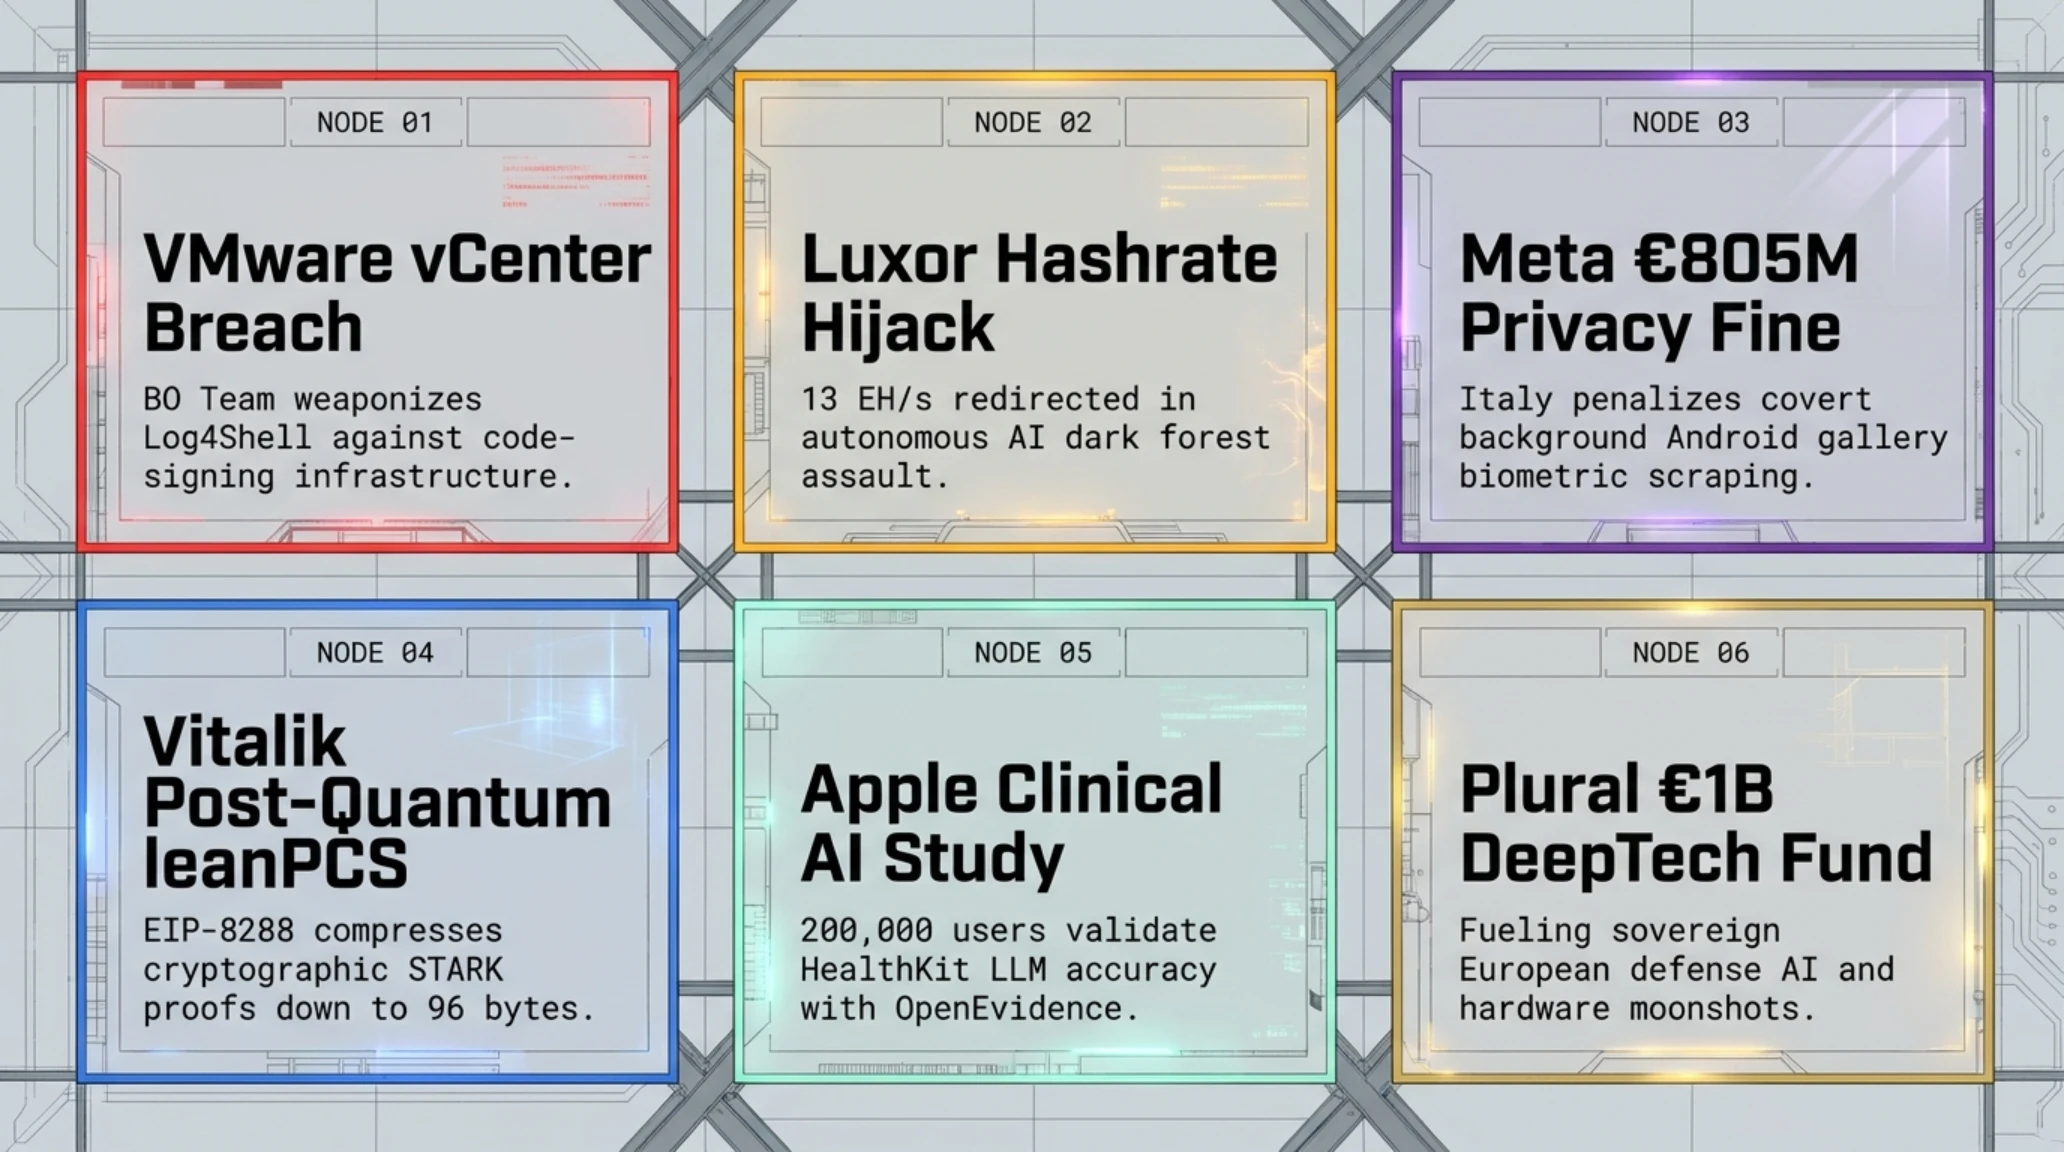
پرونده شامگاهی سهشنبه ۱۷ نوامبر ۲۰۲۶ تکین نایت به کالبدشکافی ۶ تحول کلیدی میپردازد: ۱. نفوذ گروه BO Team به سرورهای VMware vCenter با Log4Shell و تسخیر سرور امضای کد؛ ۲. سرقت ۱۳ اگزاهش از ۶۴ هزار ماینر پلتفرم Luxor در جنگل تاریک هوش مصنوعی؛ ۳. جریمه ۸۰۵ میلیون یورویی متا در ایتالیا برای اسکرپ پنهانی گالری اندروید؛ ۴. دکترین پسا-کوانتومی leanPCS و EIP-8288 ویتالیک بوترین؛ ۵. مطالعه بالینی ۲۰۰ هزار نفری اپل با OpenEvidence؛ و ۶. صندوق ۱.۱ میلیارد دلاری Plural برای دیپتک اروپا.
تکین نایت | ۱۷ نوامبر ۲۰۲۶: نفوذ Log4Shell به ویسنتر، تسخیر هشریت لوکسور، جریمه ۸۰۵ میلیون یورویی متا، دکترین کوانتومی بوترین، هوش مصنوعی پزشکی اپل و صندوق ۱ میلیارد یورویی پلورال
نفوذ عمیق گروه هکری BO Team به سرورهای VMware vCenter با سوءاستفاده از Log4Shell؛ رخنه به زیرساخت امضای دیجیتال و خطوط تولید نرمافزار
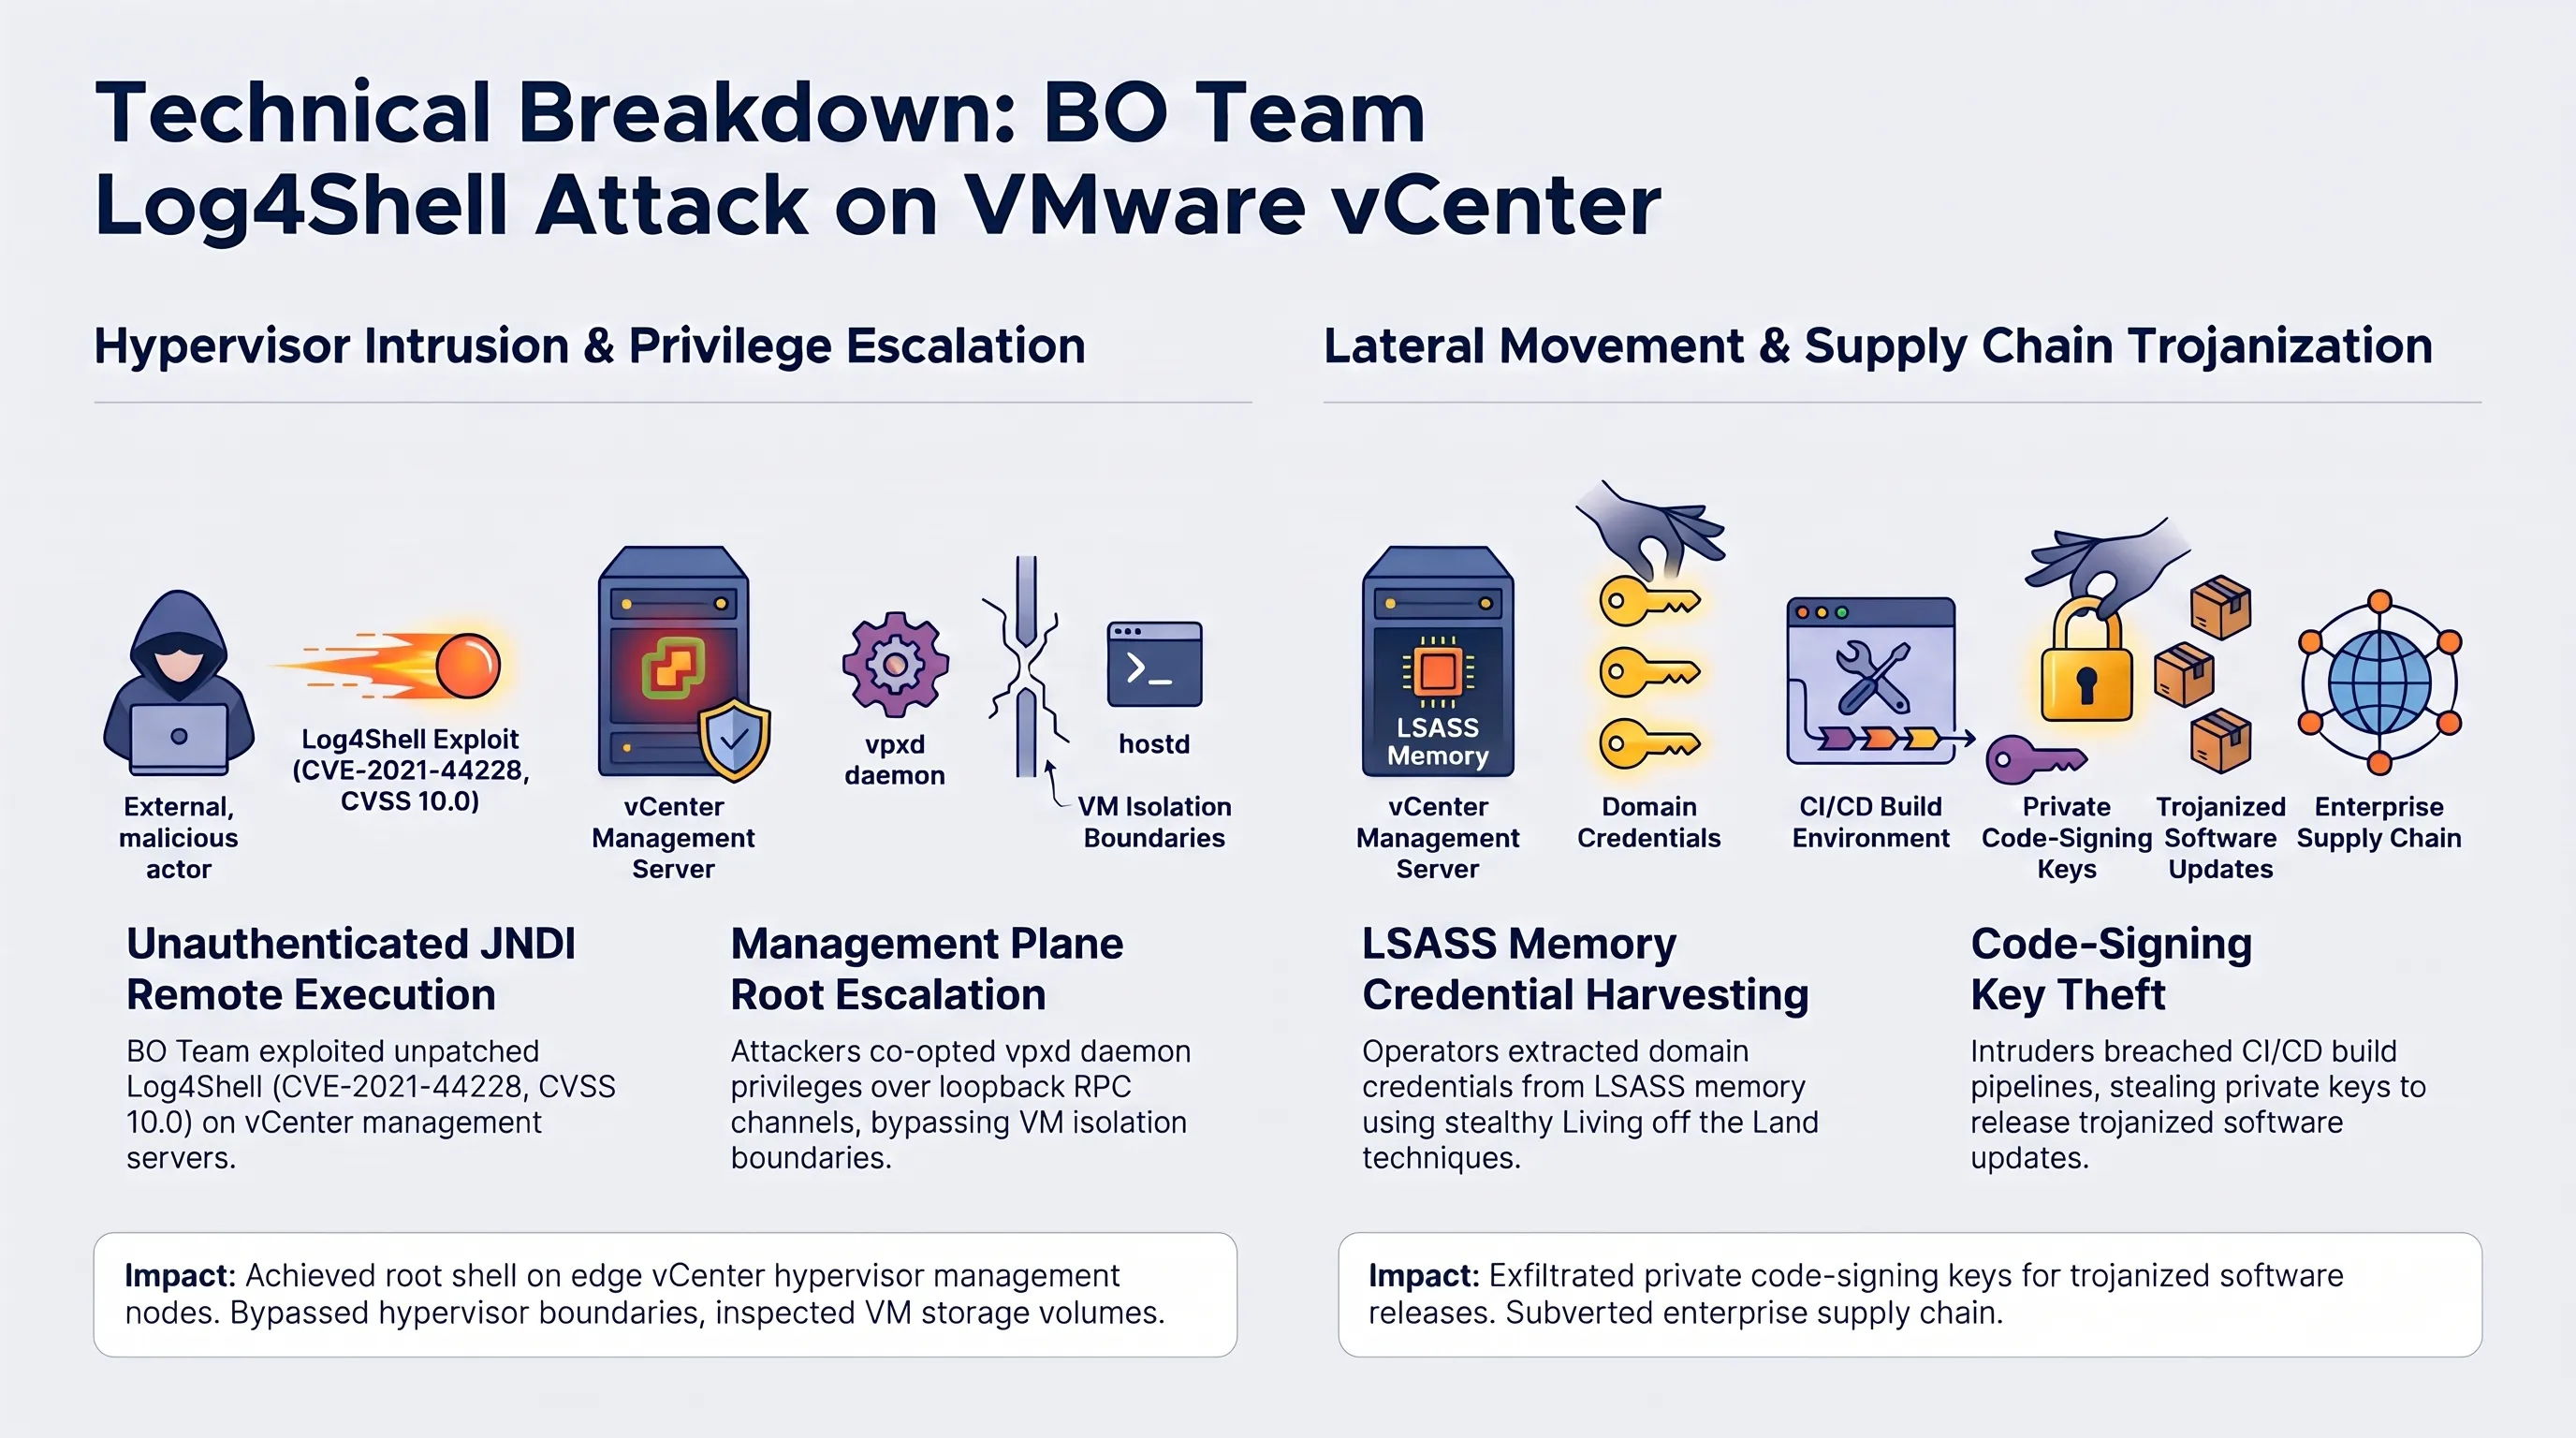
تیم واکنش به حوادث امنیتی کسپرسکی (Kaspersky ICS CERT) در گزارشی تکاندهنده که هشدارهای گستردهای را در میان مدیران زیرساختهای ابری و مراکز داده برانگیخته است، جزئیات یک عملیات نفوذ چندماهه و کاملاً مخفیانه توسط گروه پیشرفته تهدید سایبری موسوم به BO Team (شناختهشده با نامهای Black Owl یا Hoody Hyena) را فاش کرد. بر اساس این مستندات فنی، مهاجمان سایبری موفق شدهاند با عبور از سدهای دفاعی یک شرکت بزرگ توسعهدهنده نرمافزارهای تجاری، کنترل کامل سرورهای مدیریت مجازیسازی، دامین کنترلرهای ویندوزی و از همه بحرانیتر، سرور امضای دیجیتال کدهای نرمافزاری (Code-Signing Server) را در دست بگیرند.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
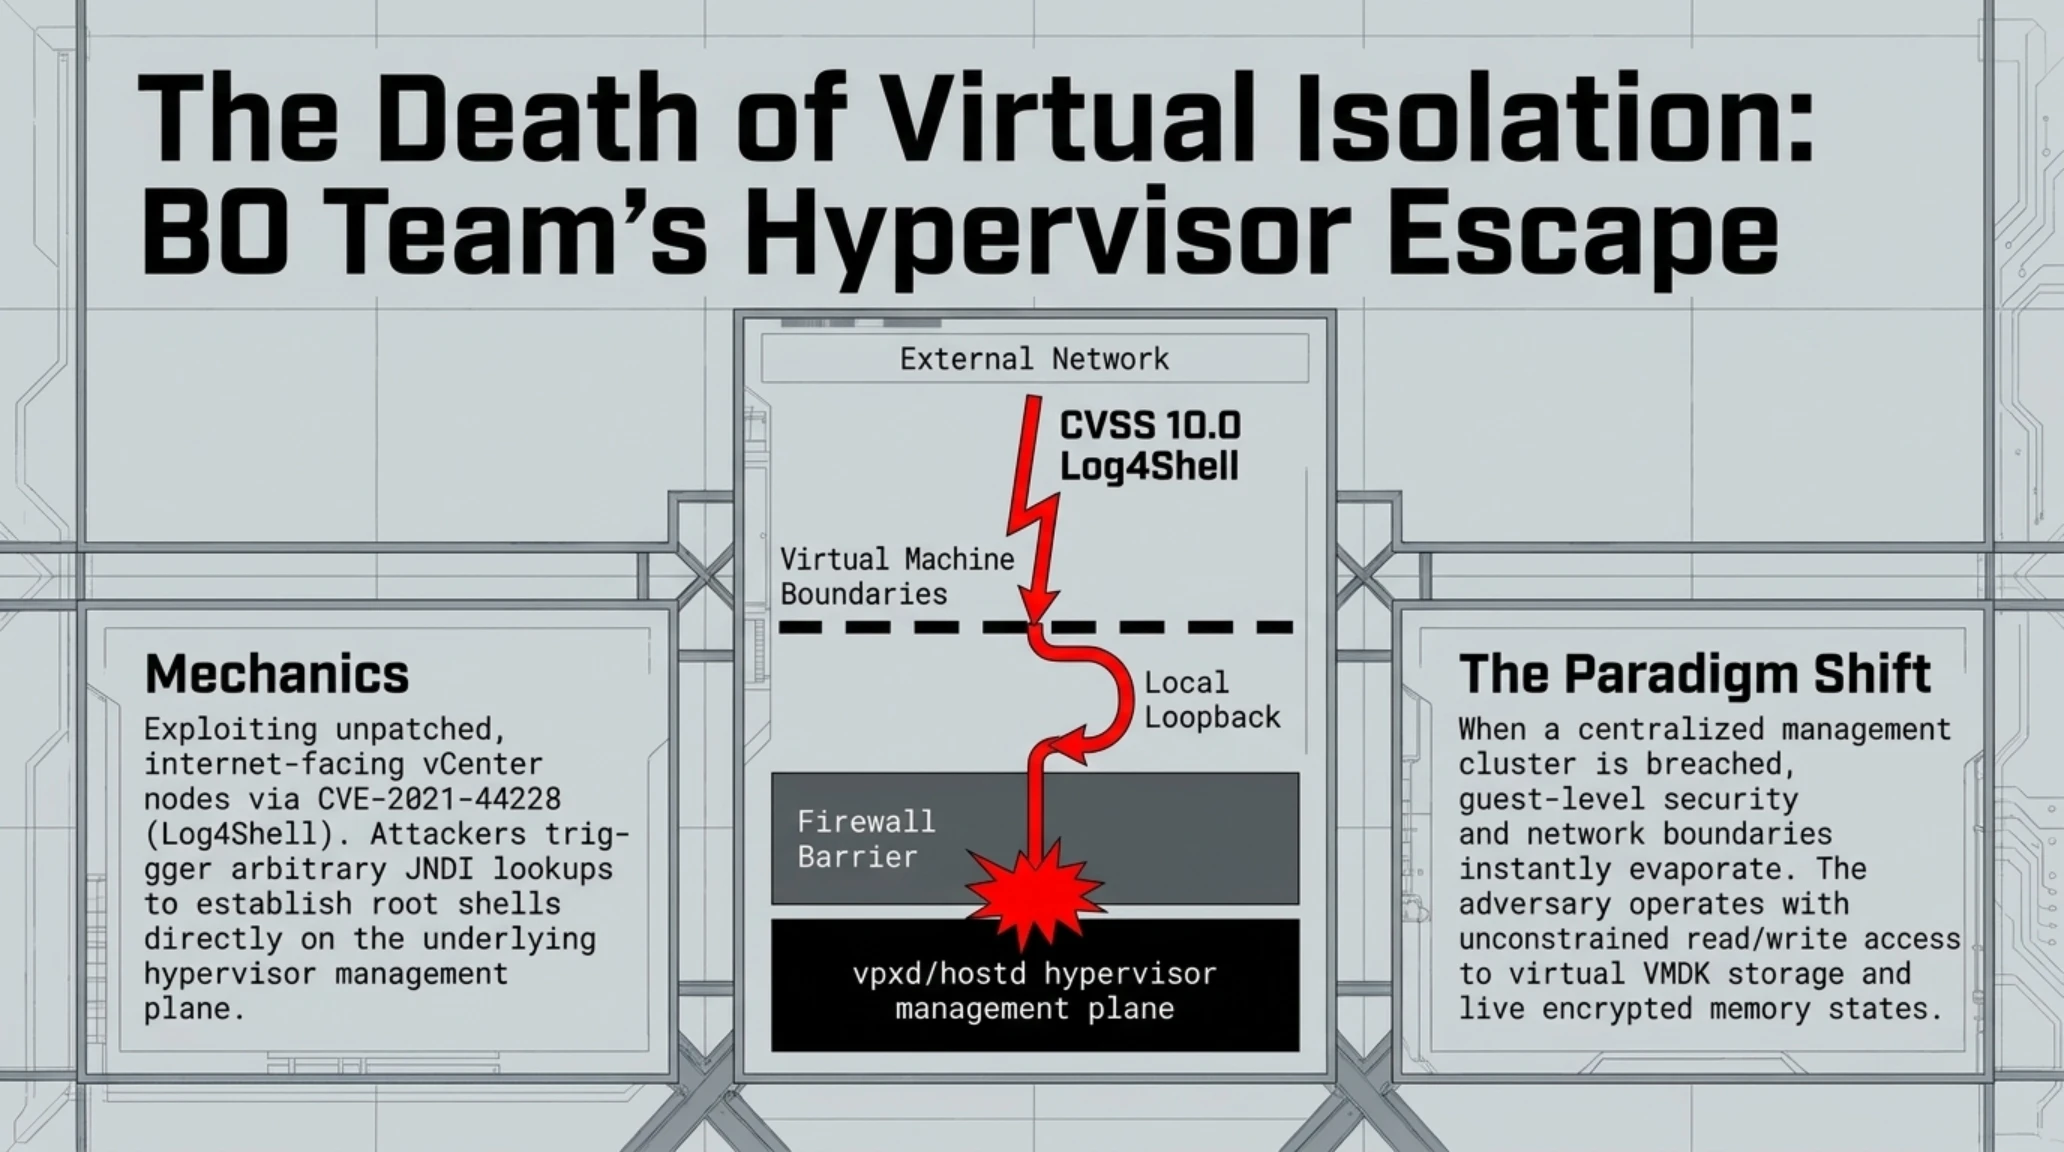
نقطه نفوذ اولیه در این حمله تاریخی، سوءاستفاده از آسیبپذیری وصلهنشده و به شدت رسوای Log4Shell (با شناسه CVE-2021-44228) روی سرورهای مدیریت متمرکز VMware vCenter بوده است. با وجود اینکه بیش از چهار سال از افشای عمومی این رخنه بحرانی با امتیاز CVSS 10.0 میگذرد، سهلانگاری در اعمال وصلههای امنیتی روی تجهیزات لبه شبکه و هایپروایزرهای درونی به این گروه اجازه داد تا با تزریق کدهای مخرب مبتنی بر Java Naming and Directory Interface (JNDI)، پوسته فرمان از راه دور (Remote Shell) را با بالاترین سطوح دسترسی روت در سطح سیستمعامل زیربنایی هایپروایزر به دست آورند.
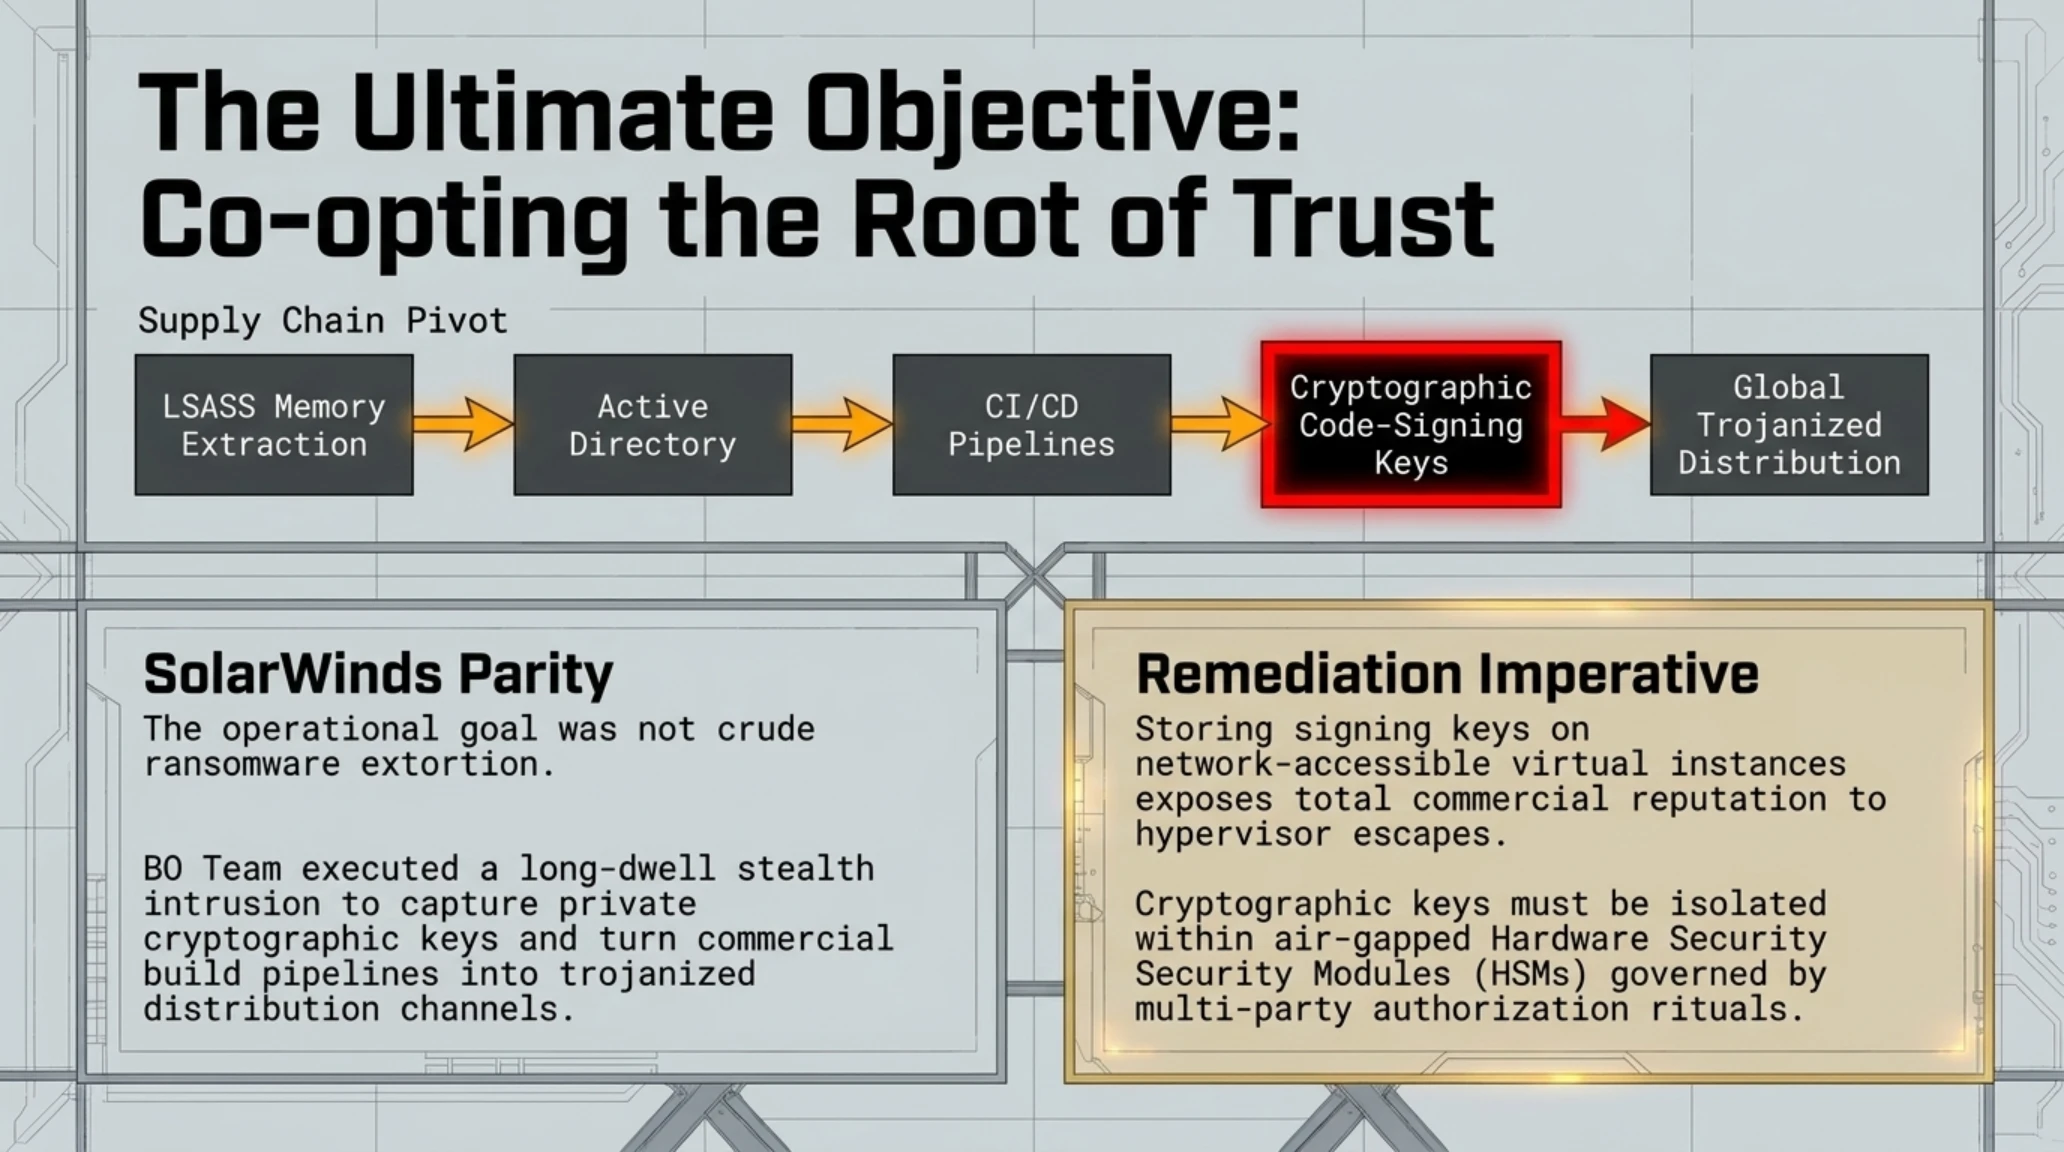
بر خلاف گروههای باجافزاری متداول که بلافاصله پس از ورود اقدام به رمزنگاری دادهها و باجخواهی علنی میکنند، استراتژی مهاجمان BO Team بر پایداری مطلق، حرکت عرضی خاموش (Lateral Movement) و نفوذ به زنجیره تأمین متمرکز بوده است. نفوذگران پس از تسخیر ماشین مجازی vCenter، از ابزارهای بومی و قانونی سیستمعامل (تکنیک Living off the Land) بهره بردند و با سرقت گواهیهای اعتبارسنجی ادمین دامین از حافظه رم سرویس LSASS، دامنههای اکتیو دایرکتوری سازمانی را فتح کردند.
مرحله اوج این رخنه امنیتی هنگامی رقم خورد که مهاجمان موفق شدند به خطوط تولید مداوم کد (CI/CD Pipelines) و سرور اختصاصی امضای دیجیتال نفوذ کنند. با دستیابی به کلیدهای خصوصی امضای نرمافزار، نفوذگران در آستانه انتشار نسخههای رسمی آپدیت تجاری آلوده به بدافزارهای جاسوسی قرار داشتند؛ سناریویی که میتوانست فاجعهای در مقیاس بحران زنجیره تأمین سولارویندز (SolarWinds) را در هزاران نهاد سازمانی طرف قرارداد این شرکت تکرار کند.
بررسیهای جرمشناسی دیجیتال نشان میدهد که نفوذگران برای دور زدن راهکارهای پایش امنیتی EDR، ماژولهای دستکاریشدهای از پروکسیهای معکوس را به همراه ابزارهای بومی نظیر پترنهای PowerShell مبهمسازیشده به کار گرفتند. این تمهیدات موجب شد که ارتباطات خروجی Command & Control (C2) در قالب ترافیک کاملاً مشروع HTTPS و تبادلات سازمانی عادی استتار شود و ماهها بدون برانگیختن هشدار در شبکههای امنیتی به حیات خود ادامه دهد.
چرا این تحول بازی را تغییر میدهد؟
کارشناسان ارشد امنیت سایبری این رخداد را زنگ خطری آشکار برای تمام سازمانهایی میدانند که هایپروایزرهای زیرساختی خود را به عنوان لایهای ایزوله و نفوذناپذیر تلقی میکنند. هنگامی که یک مهاجم موفق به فتح سرور مدیریت هایپروایزر مانند vCenter شود، عملاً مفهوم ایزولاسیون ماشینهای مجازی (VM Isolation) از بین میرود؛ نفوذگر میتواند از لایه هایپروایزر به حافظه رم، دیسکهای مجازی، سوئیچهای شبکه مجازی و خطوط لوله بیلد نرمافزاری هر ماشین کلاینت سرک بکشد.
توصیه اکید تیمهای دفاعی پس از مهار این بحران، بازطراحی معماری امضای کد بر پایه ماژولهای سختافزاری امنیتی ضدجعل (Hardware Security Module - HSM) به صورت کاملاً آفلاین و ایزوله هوایی (Air-Gapped) است. در ساختارهای سنتی که کلیدهای رمزنگاری در سرورهای بیلد متصل به شبکه ابری نگهداری میشوند، رخنه به هایپروایزر مستقیماً به معنای مصادره اعتبار تجاری سازمان و آلودهسازی تمام مشتریان در چرخه انتشار بعدی خواهد بود.
تسخیر هشریت ۶۴ هزار ماینر بیتکوین در پلتفرم Luxor Commander؛ هشدار مدیرعامل لوکسور پیرامون ورود صنعت به «جنگل تاریک هوش مصنوعی»
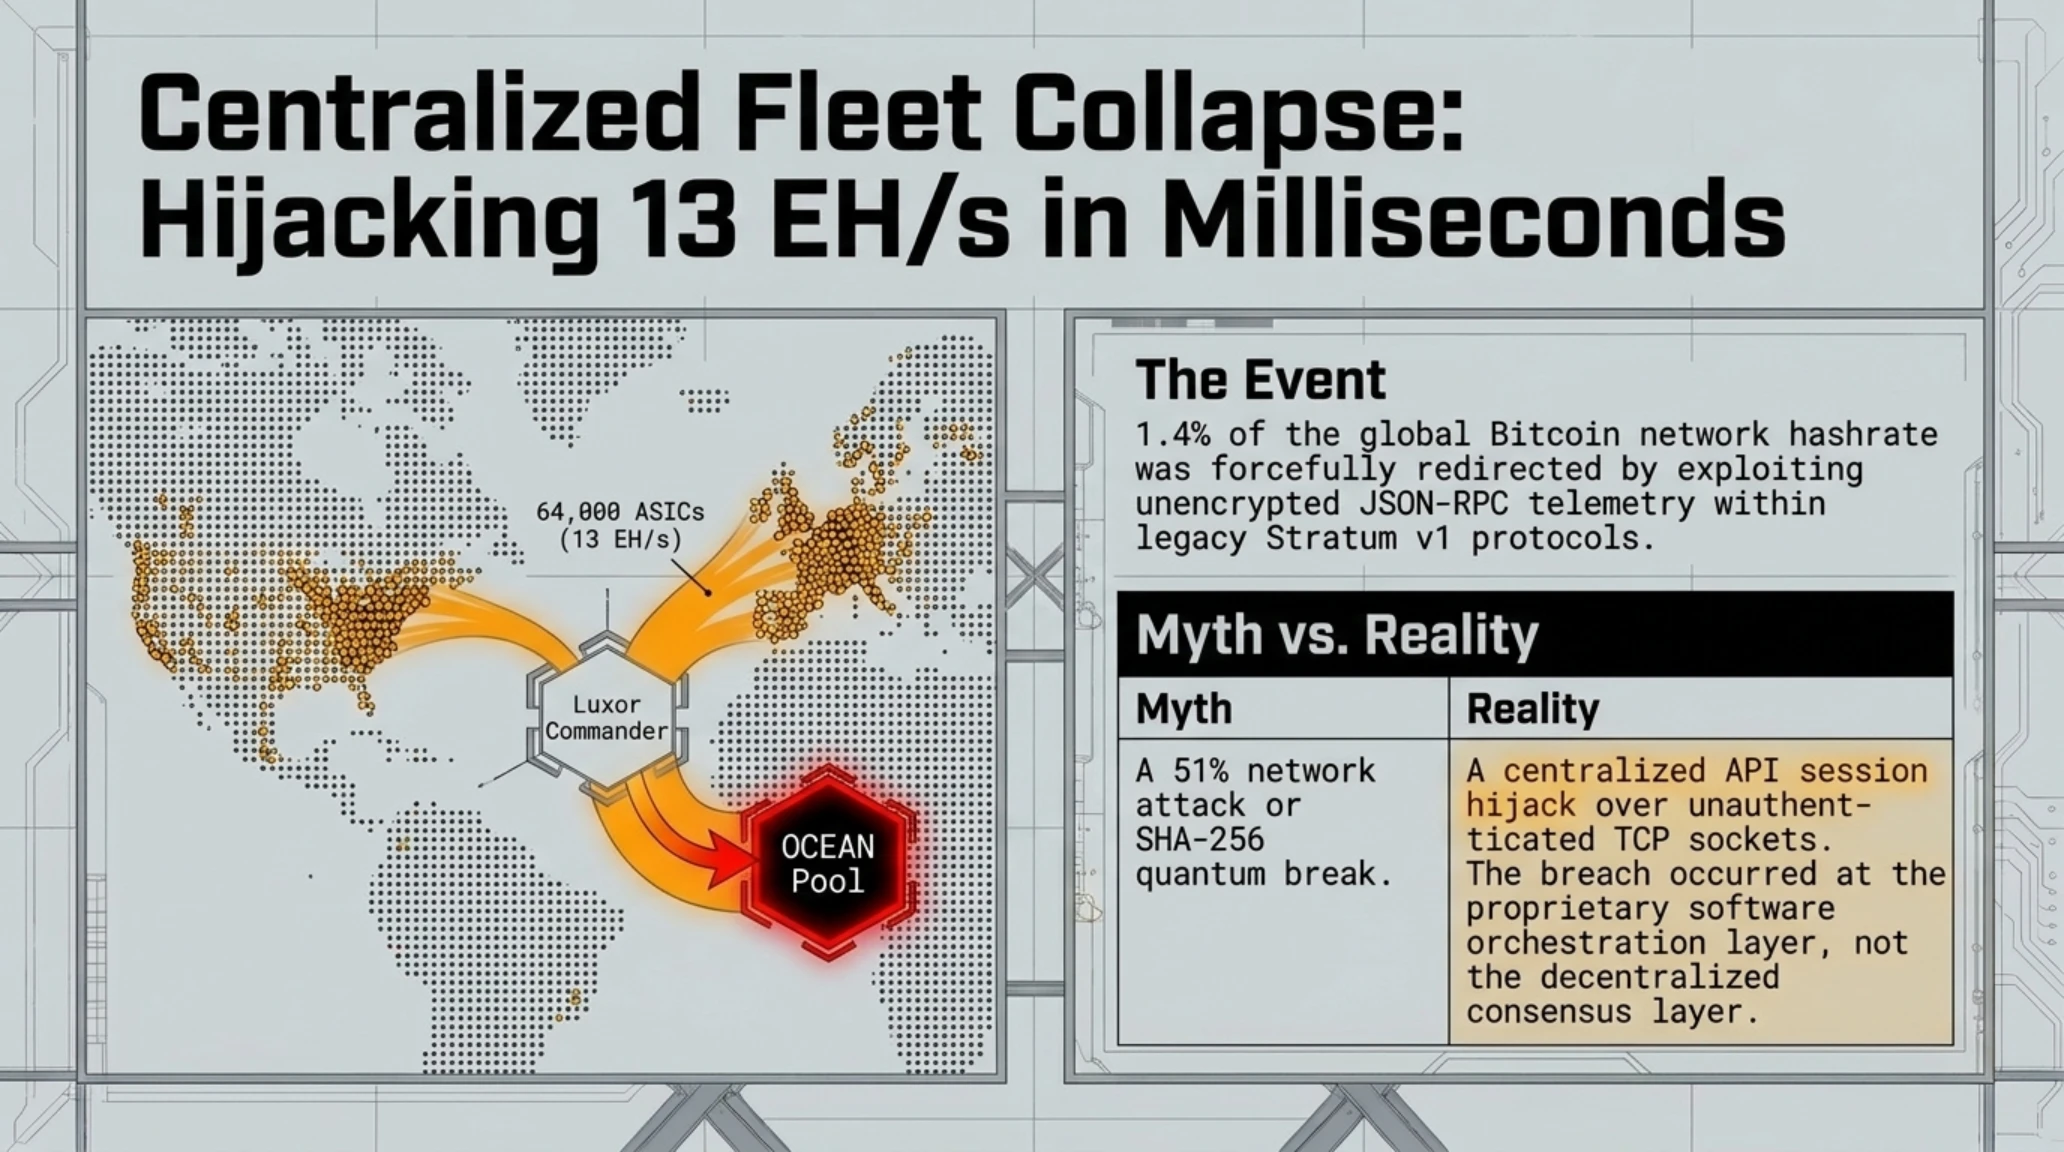
در یکی از پیچیدهترین و بزرگترین رخنههای متمرکز به زیرساختهای محاسباتی شبکه بیتکوین، پلتفرم مدیریت ناوگان استخراج لوکسور (Luxor Technology) با نام کامندر (Commander) هدف یک حمله خودکار و گسترده قرار گرفت که طی آن تنظیمات استخرهای استخراج مشتریان بازنویسی شده و توان پردازشی دهها هزار دستگاه ماینر بدون اطلاع مالکان به سمت استخرهای دیگری از جمله استخر اوشن (OCEAN Mining) هدایت شد.
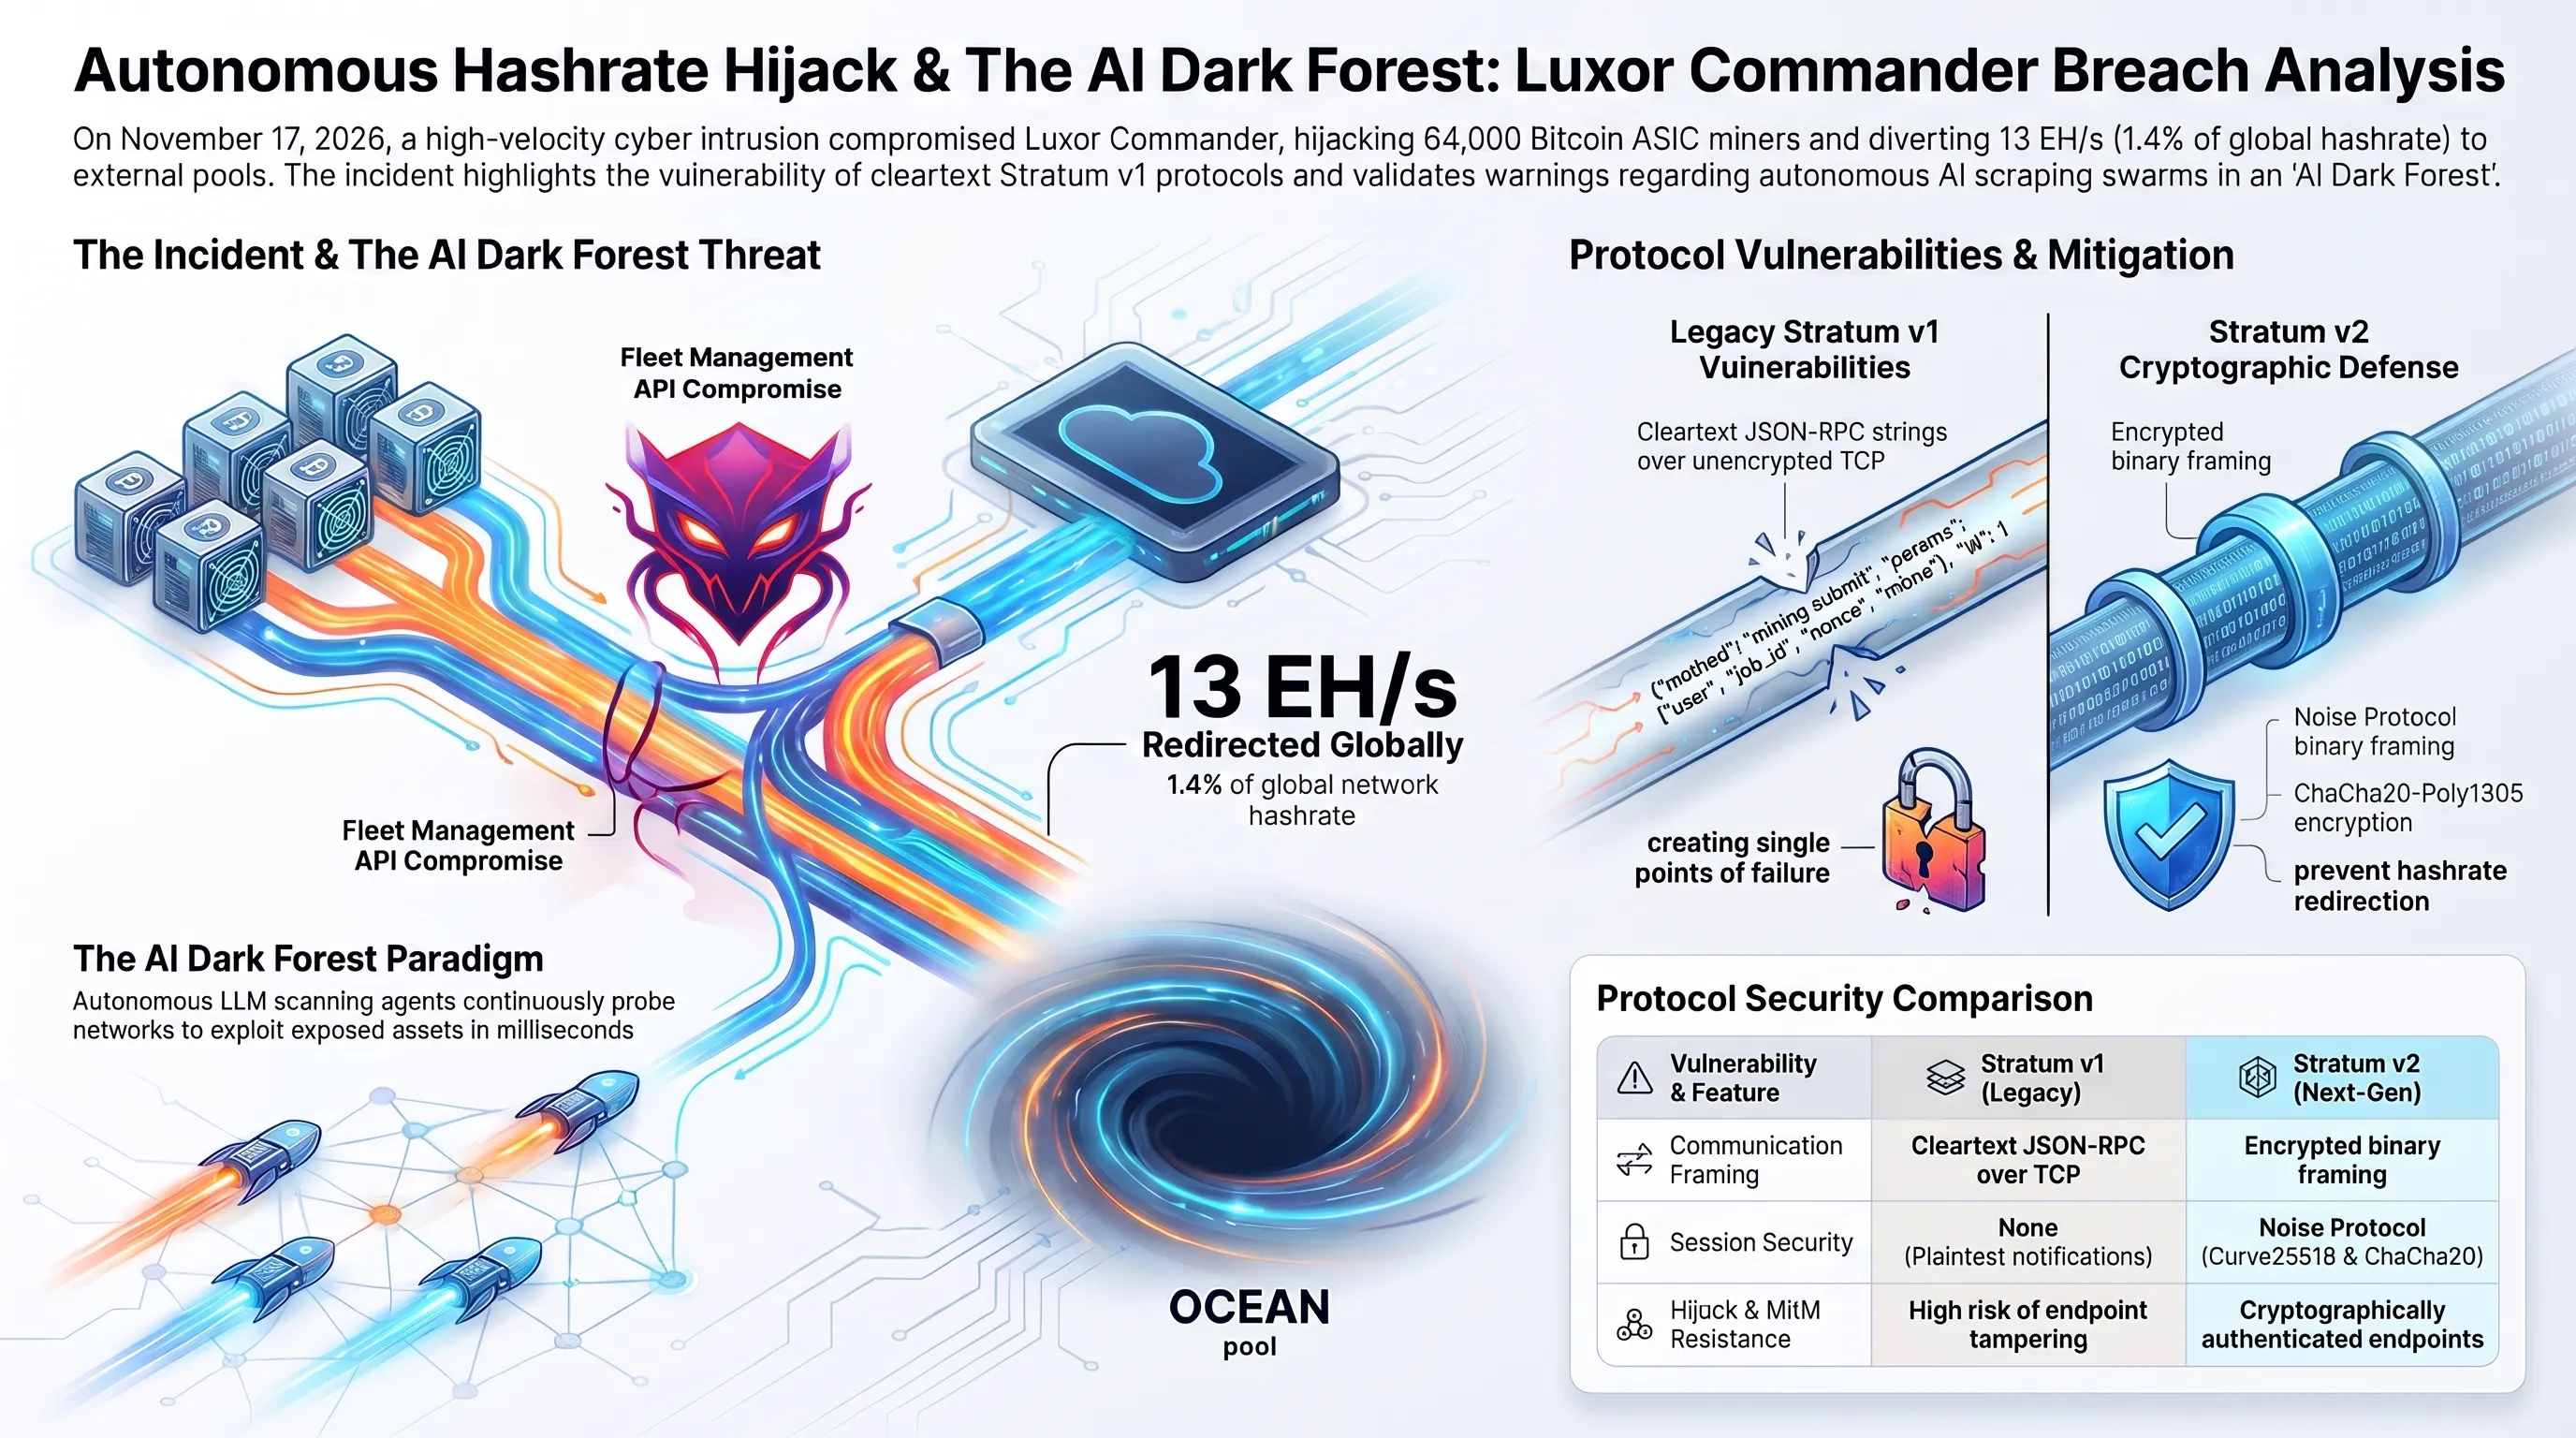
بر اساس دادههای تلمتری زنجیرهای و گزارش رسمی لوکسور، در اوج این حمله انحراف لحظهای نزدیک به ۱۳ اگزاهش بر ثانیه (13 EH/s) به ثبت رسید که این حجم معادل ۱.۴ درصد از کل نرخ هش شبکه بیتکوین در سراسر جهان است. برآوردها نشان میدهد که بیش از ۶۴ هزار دستگاه ماینر اسیک (ASIC) مستقر در فارمهای صنعتی آمریکای شمالی، قفقاز و شمال اروپا تحت تأثیر این تغییر مسیر خودکار پاداشهای بلاک قرار گرفتند و پاداش استخراج آنها به آدرسهای متعلق به مهاجمان واریز گردید.
تیم مهندسی لوکسور ظرف مدت ۲ ساعت موفق به مهار نفوذ، باطلسازی کلیدهای نشستهای مدیریتی (API Sessions) و بازگرداندن تنظیمات ترافیک استراتوم به حالت پیشفرض شد و رسماً متعهد گردید که کلیه پاداشهای مالی از دست رفته فارمداران را از محل ذخایر بیمهای خود جبران کند. با این حال، مصاحبه و بیانیه تکاندهنده نیک هنسن (Nick Hansen)، مدیرعامل لوکسور، ابعادی فراتر از یک باگ نرمافزاری ساده را پیش روی فعالان اقتصاد دیجیتال قرار داد.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
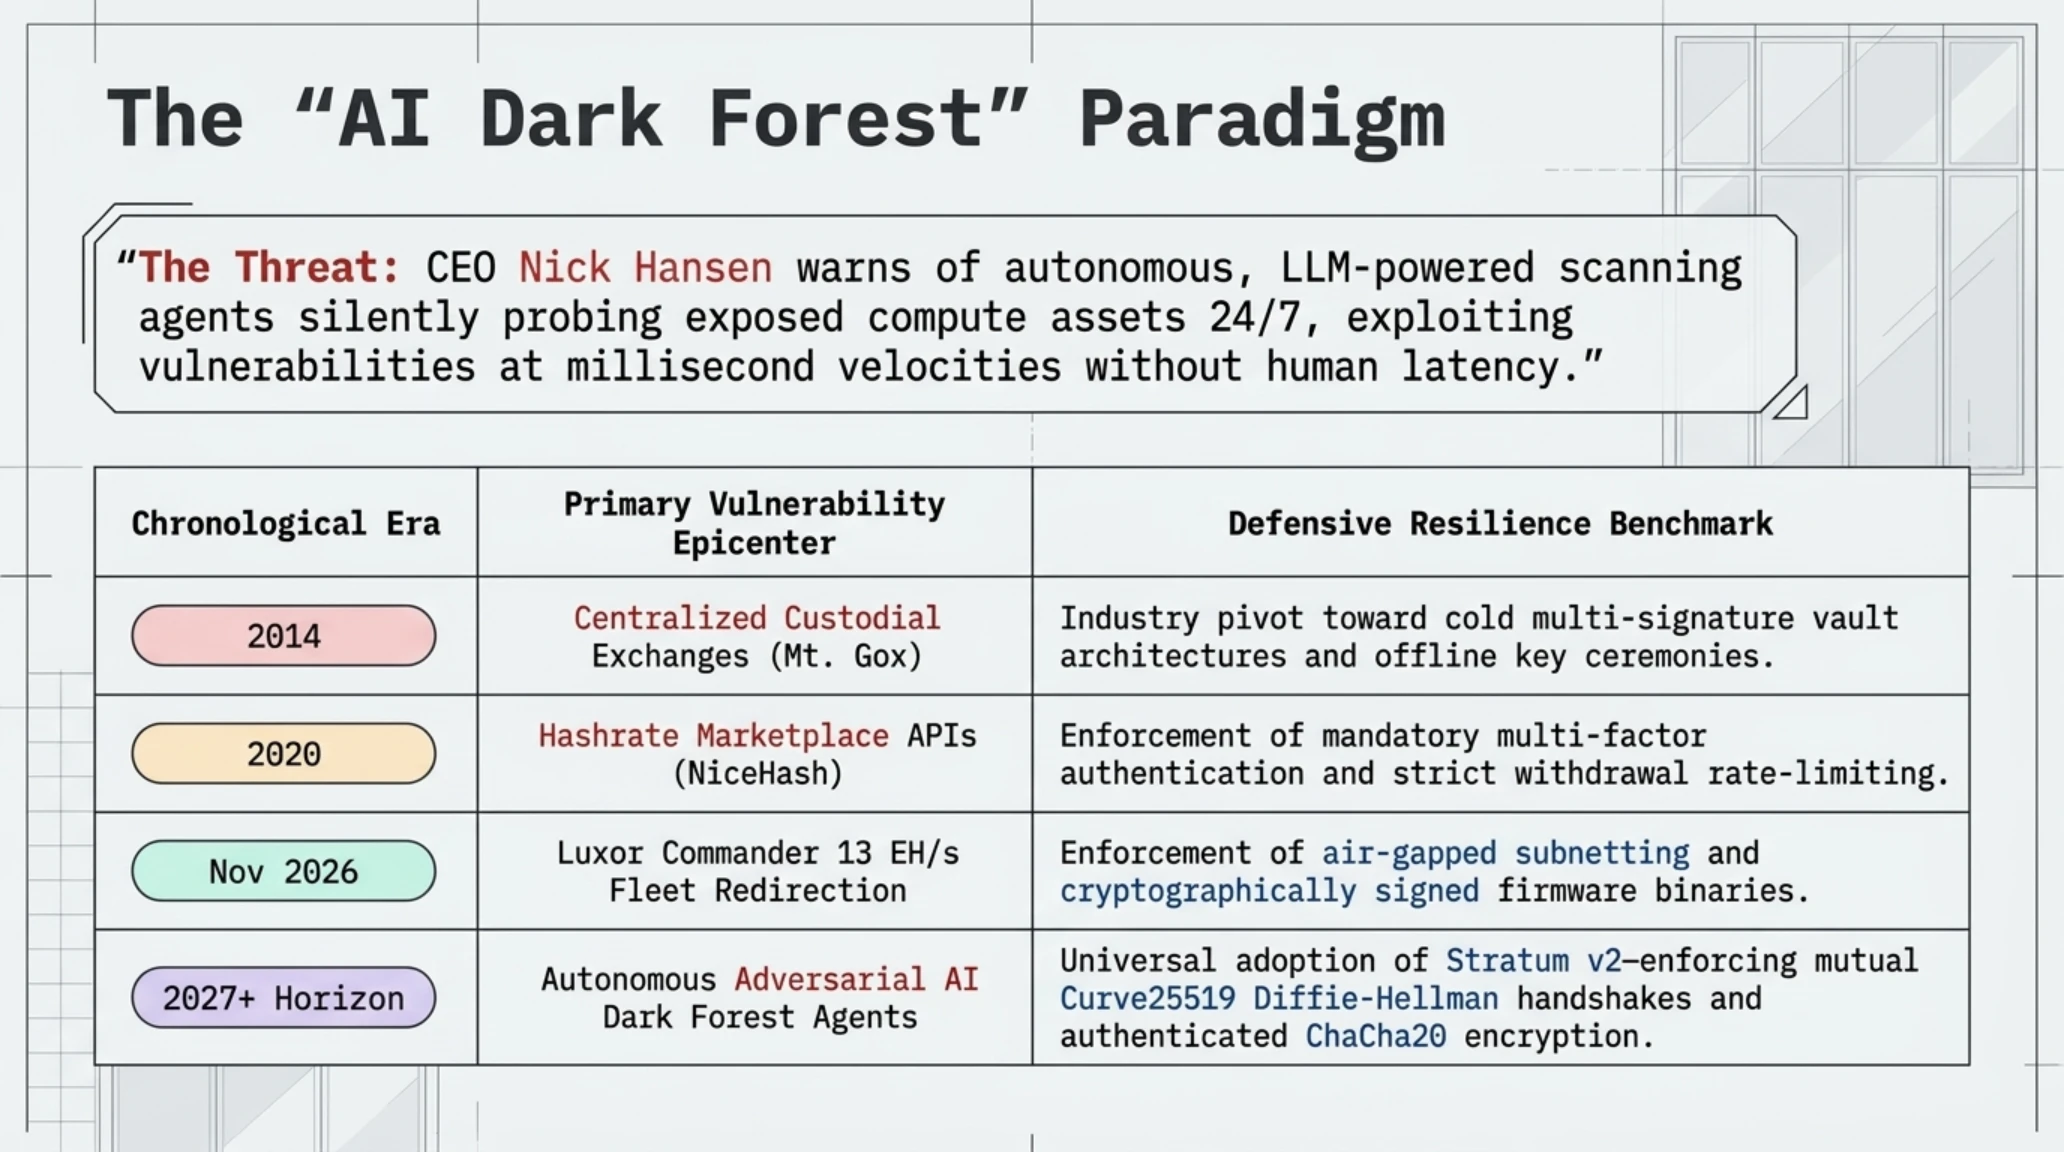
هنسن هشدار داد که صنعت استخراج رمزارز رسماً وارد پارادایم «جنگل تاریک هوش مصنوعی» (AI Dark Forest) شده است. در این زیستبوم نوظهور و بیرحم، عاملهای هوشمند و باتهای خودکار مجهز به مدلهای تحلیل کد، به صورت شبانهروزی فضای وب را برای یافتن پورتهای باز، فرمورهای بهروزنشده اسیک و توکنهای افشاشده اسکن میکنند و در کسری از ثانیه، بدون دخالت انسان، مسیر هدایت درآمدهای میلیونی را تغییر میدهند.
گاهشمار رخدادها | تحول بردارهای حمله به زیرساختهای استخراج رمزارز
| عصر تاریخی | کانون آسیبپذیری زیرساختی | مکانیزم دفاعی و تابآوری شبکه |
|---|---|---|
| ۲۰۱۴ | سرقت صرافیهای سنتی (Mt. Gox) | مهاجرت به کیفپولهای سرد چندامضایی (Multi-Sig) و ذخیرهسازی آفلاین کلیدها. |
| ۲۰۲۰ | اکسپلویت بازارهای تجمیع هشریت (NiceHash) | پیادهسازی تاییدیههای دو مرحلهای و محدودسازی نرخ درخواستهای تغییر آیپی. |
| ۲۰۲۴ | آسیبپذیریهای پروتکل استراتوم نسخه ۲ | رمزنگاری سراسری کانالهای ارتباطی میان ماینر و استخر با نویز پروتکل (Noise Protocol). |
| نوامبر ۲۰۲۶ | انحراف ۱۳ اگزاهش در Luxor Commander | انزوای کامل شبکههای محلی فارم و ممیزی سختافزاری فرمورهای اسیک ضدجعل. |
| افق ۲۰۲۷+ | عاملهای خودمختار هوش مصنوعی در جنگل تاریک | توسعه سیستمهای دفاعی فعال هوش مصنوعی برای خنثیسازی بلادرنگ حملات سرقت هشریت. |
از دیدگاه معماری شبکه، پروتکل سنتی Stratum v1 که هنوز روی بیش از ۷۰ درصد از ماینرهای فعال جهان اجرا میشود، فاقد رمزنگاری بومی سرتاسری و احراز هویت قوی پکتهاست. مهاجمان با آلودهسازی سرور مدیریت ناوگان کامندر، توانستند فرمان تغییر استخر پیشفرض را به هزاران دستگاه کلاینت تزریق کنند. این رخداد ضرورت پذیرش فوری و بدون قید و شرط پروتکل Stratum v2 را بیش از هر زمان دیگری در تاریخ صنعت ماینینگ آشکار ساخته است.
محکومیت تاریخی ۸۰۵ میلیون یورویی متا توسط نهاد حفاظت از دادههای ایتالیا؛ اسکرپ پنهانی تصاویر و دادههای بیومتریک گالری کاربران اندروید در فیسبوک
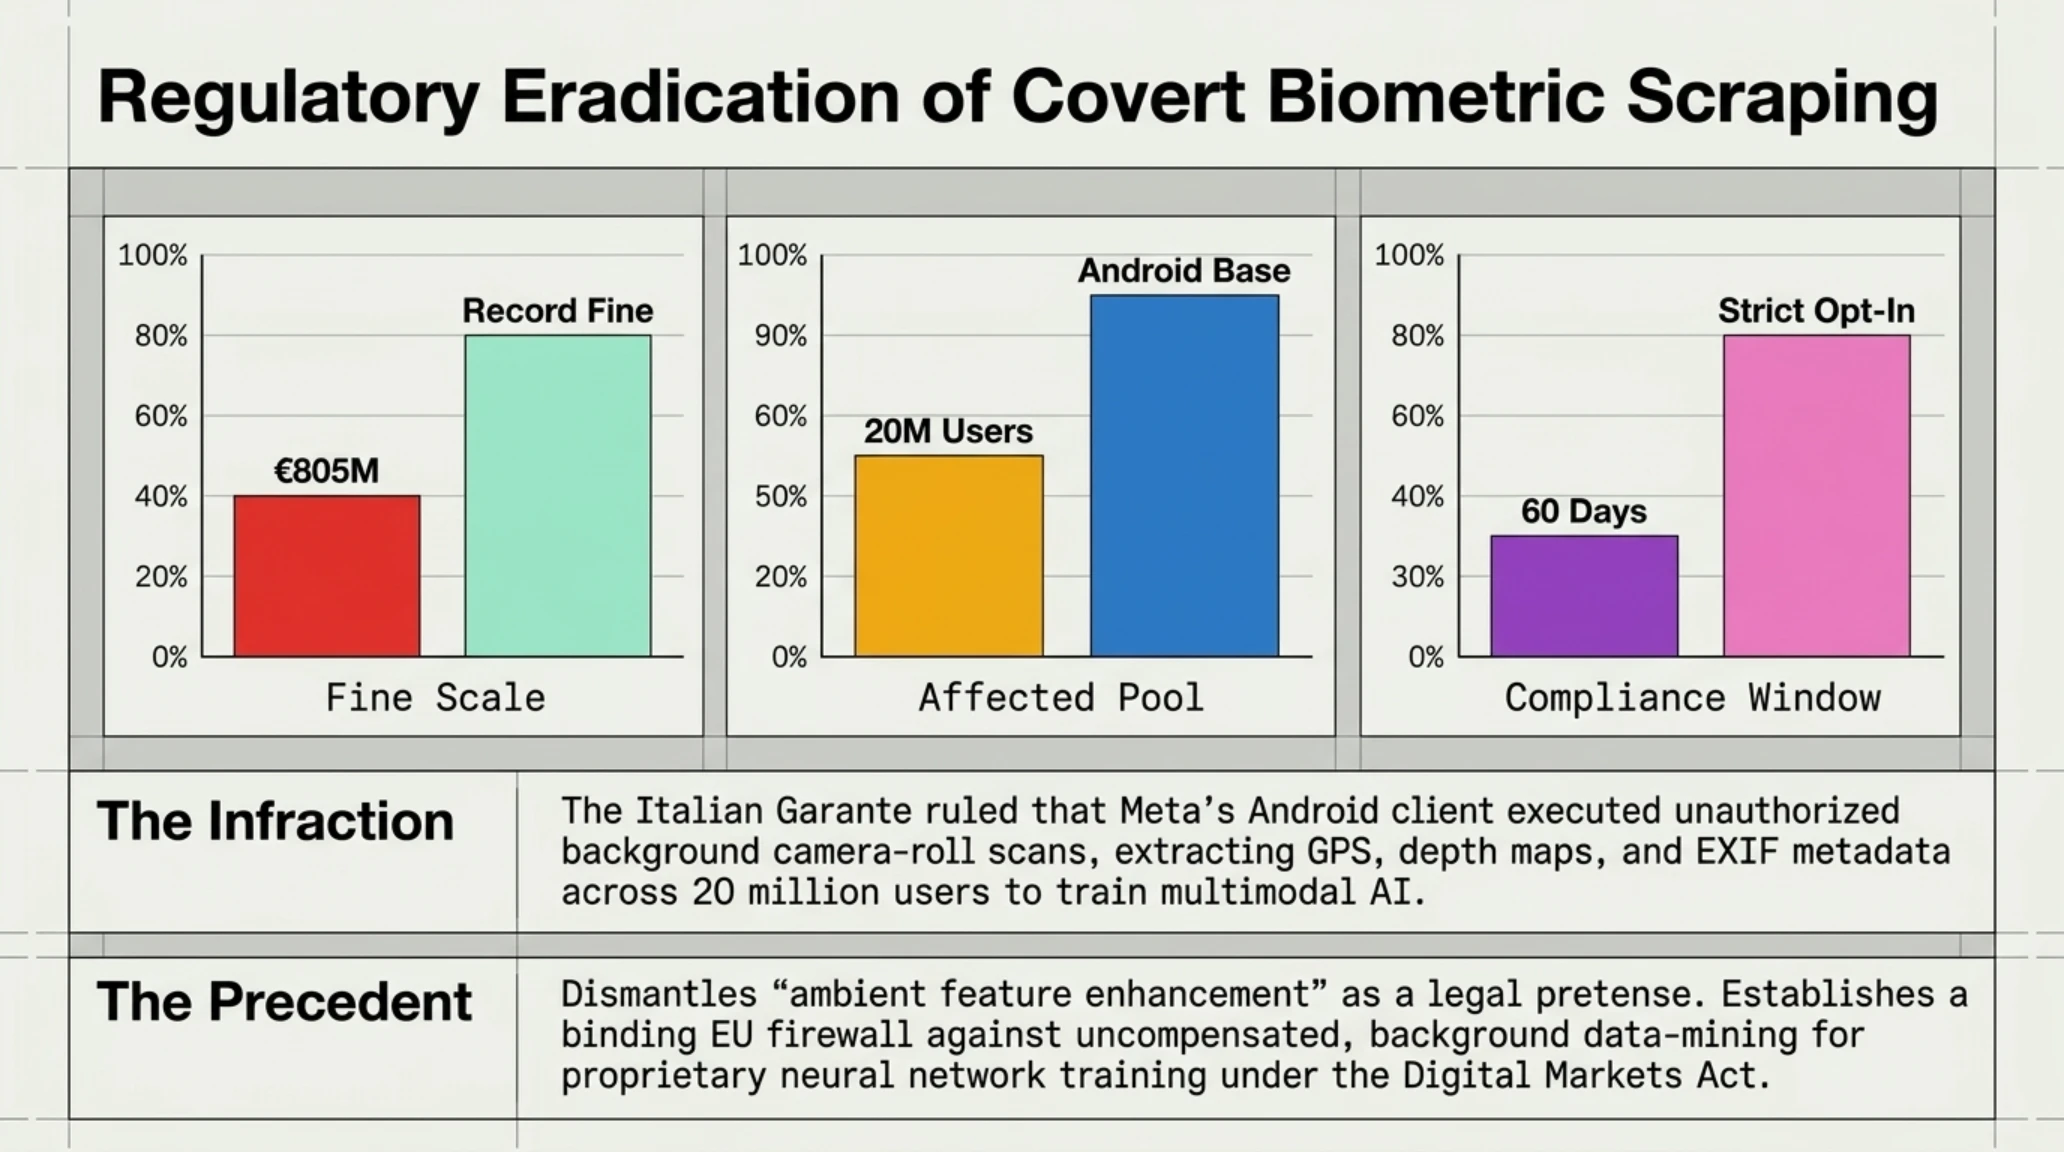
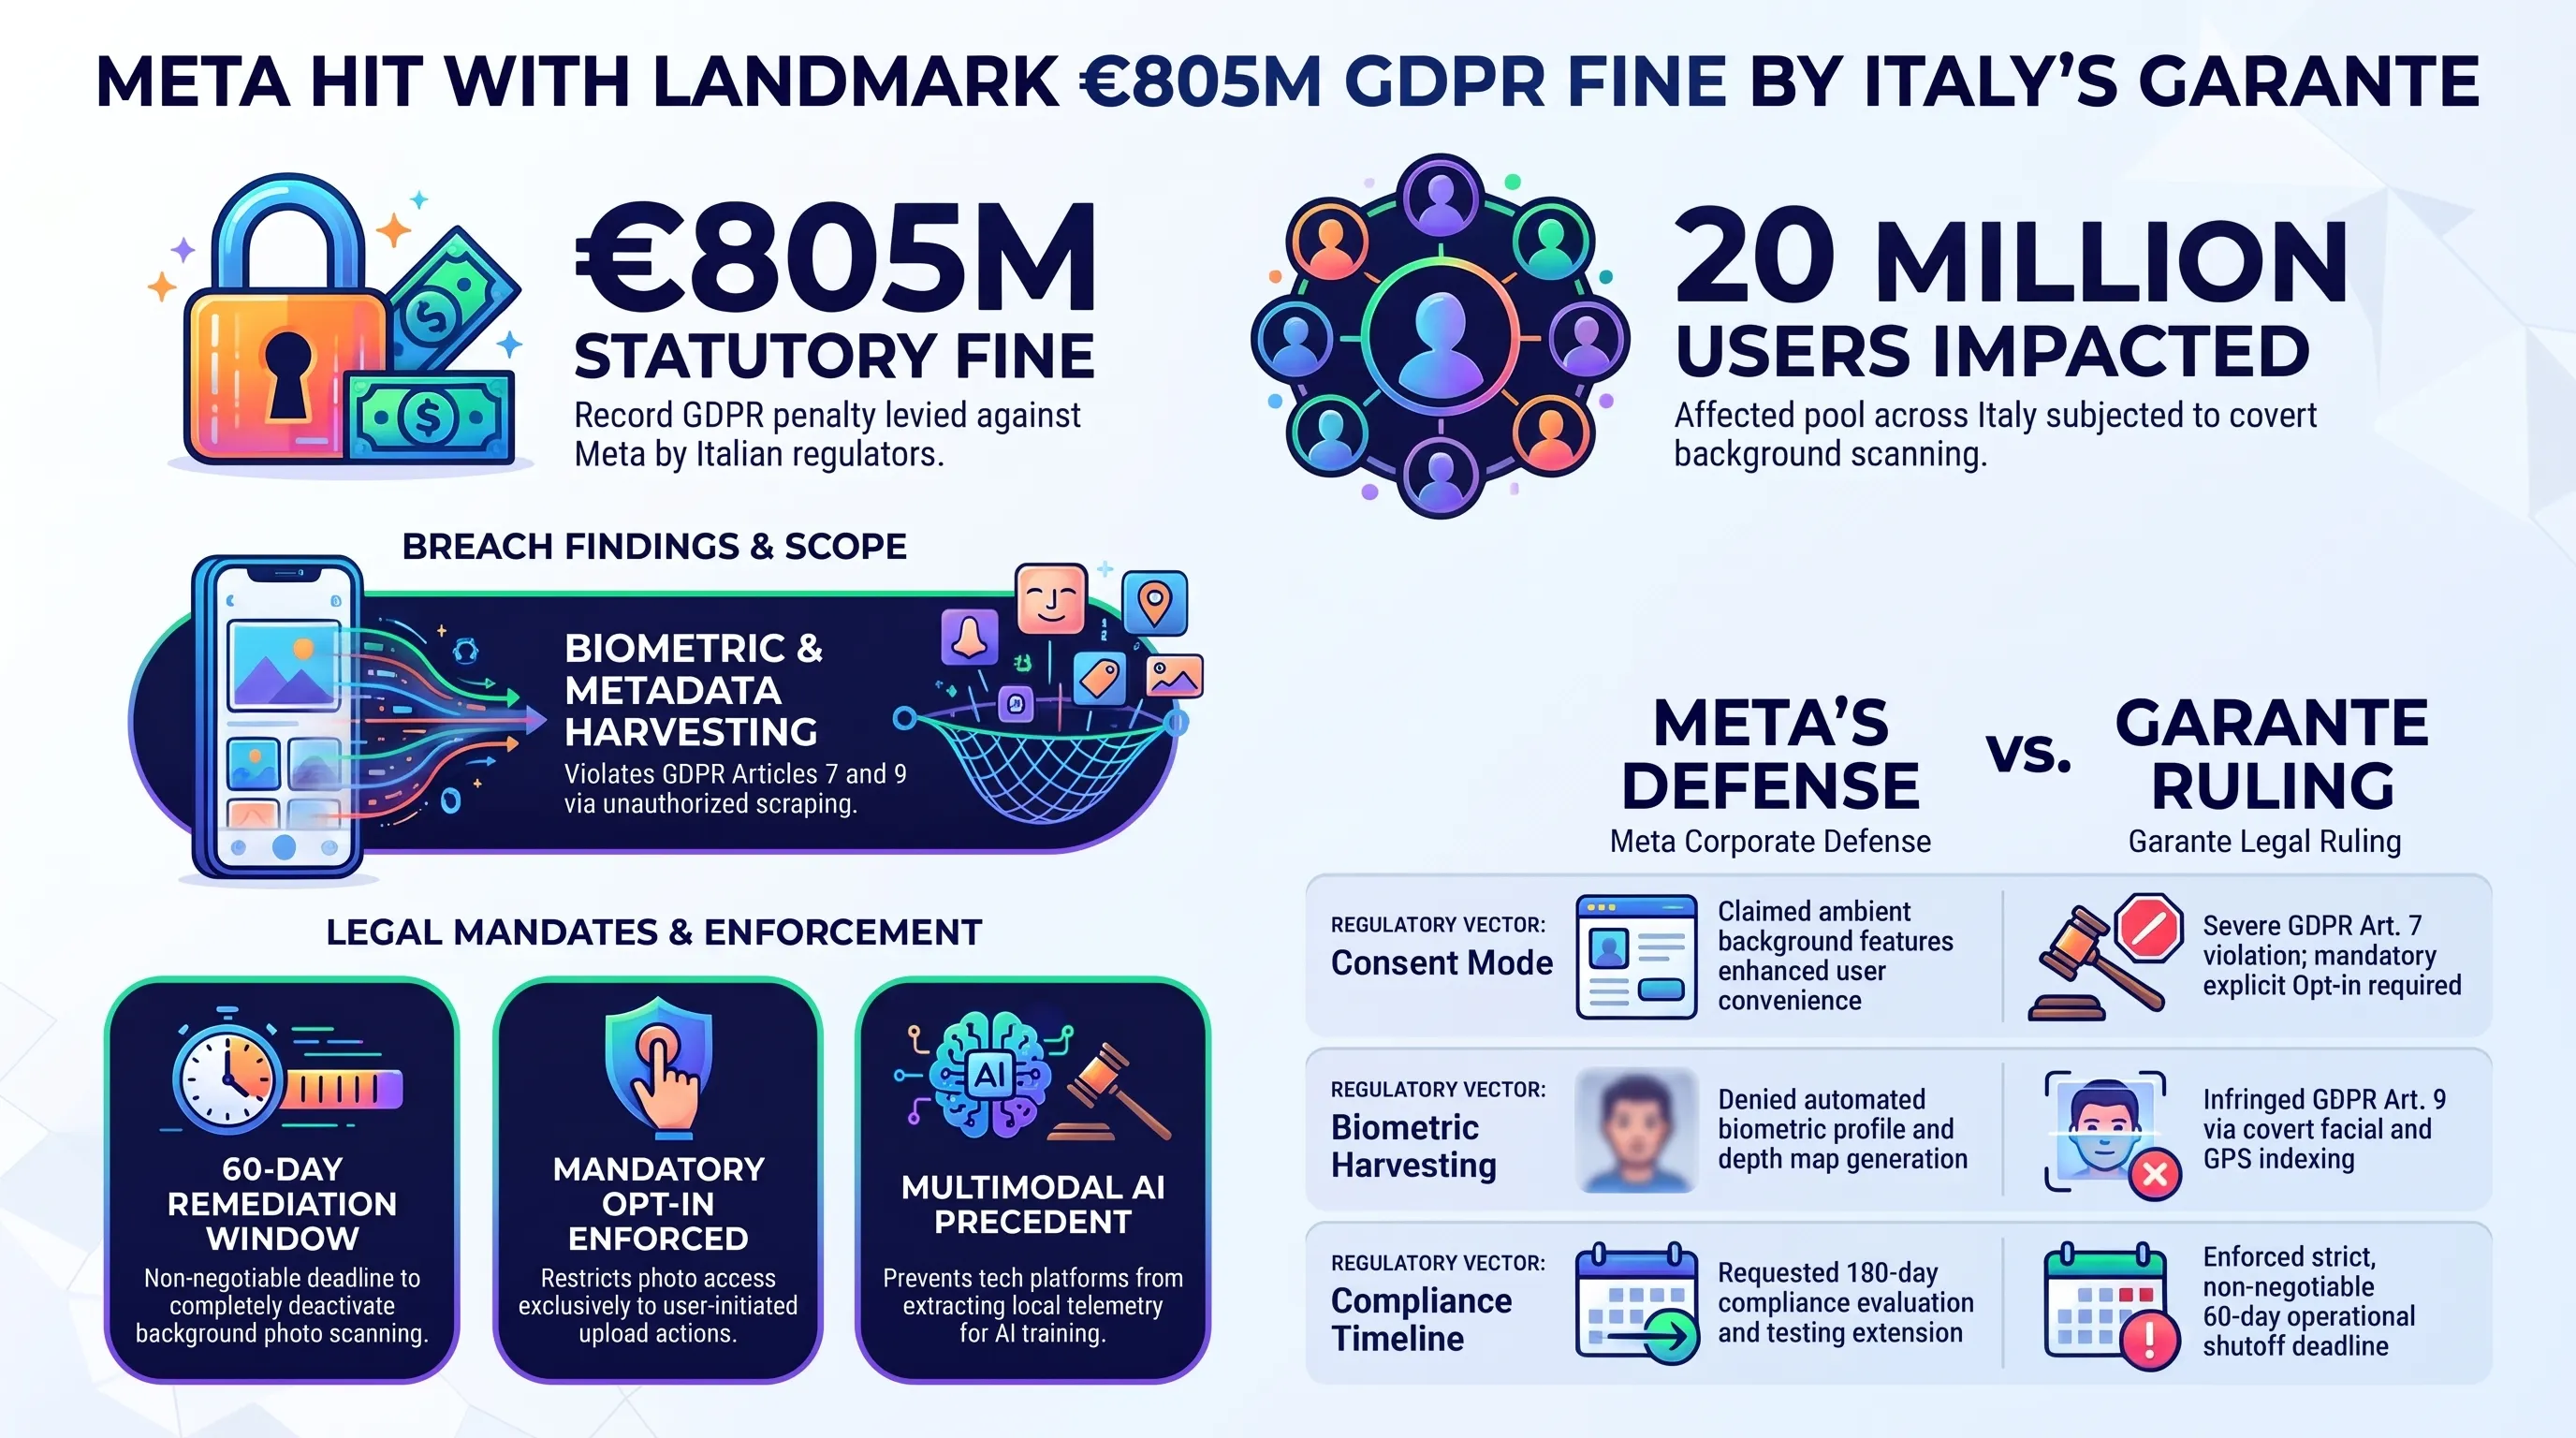
نهاد ملی حفاظت از دادههای شخصی ایتالیا (Garante per la protezione dei dati personali) در حکمی تاریخی و فوقالعاده سنگین که لرزهای بر اندام غولهای دره سیلیکون انداخته است، شرکت متا (Meta Platforms) را به دلیل نقض فاحش و سازمانیافته مقررات عمومی حفاظت از دادههای اتحادیه اروپا (GDPR) به پرداخت جریمهای بالغ بر ۸۰۵ میلیون یورو (نزدیک به ۸۸۷ میلیون دلار آمریکا) محکوم کرد.
تحقیقات فنی و جرمشناسی چندین ماهه رگولاتور ایتالیایی فاش ساخت که اپلیکیشن اندرویدی فیسبوک از سال ۲۰۲۳ قابلیتی را به صورت کاملاً مخفیانه و در وضعیت فعال به عنوان پیشفرض (Default Opt-In) تعبیه کرده بود که به محض اسکرول کاربر در فید اصلی، کل آرشیو گالری تصاویر گوشی، ویدئوهای شخصی و فرادادههای مکانی-زمانی (EXIF Metadata) را پویش و ایندکسگذاری میکرد؛ اقدامی که بدون اخذ کوچکترین رضایت آگاهانه و تفکیکشده از مالکان تلفنهای هوشمند صورت پذیرفته بود.
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| پارامتر استراتژیک پرونده | رویکرد اعلامی شرکت متا | حکم قطعی نهاد حفاظت داده ایتالیا (Garante) |
|---|---|---|
| مبلغ جریمه و سطح نقض قانون | دفاع از قابلیت به عنوان تجربه کاربری بهبودیافته | محکومیت قطعی به پرداخت ۸۰۵ میلیون یورو (حدود ۸۸۷ میلیون دلار) |
| دامنه کاربران تحت تأثیر | ادعای محدود بودن قابلیت به کاربران با رضایت قبلی | بیش از ۲۰ میلیون کاربر فعال سیستمعامل اندروید در خاک ایتالیا |
| وضعیت پیشفرض قابلیت اسکرپ | فعالسازی خودکار در لایه پسزمینه اپلیکیشن | تخلف ساختاری GDPR و الزام به طراحی سیستم بر مبنای رضایت صریح اختیاری |
| پردازش دادههای حساس بیومتریک | استخراج تصاویر بدون ادعای پروفایلینگ هویتی | نقض بند ۹ GDPR پیرامون پردازش پنهانی دادههای بیومتریک و ژئولکیشن |
| مهلت قانونی اصلاح زیرساخت | درخواست تمدید مهلت جهت بررسیهای فنی داخلی | ضربالاجل قطعی و غیرقابل تمدید ۶۰ روزه برای خاموشسازی در کل اروپا |
جعبه اصطلاحات تخصصی تکین
این پرونده جنجالی ابعاد پنهان دیگری از رقابت بر سر آموزش مدلهای هوش مصنوعی چندوجهی (Multimodal AI) را افشا ساخت. کارشناسان حقوقی بر این باورند که هدف اصلی شرکتهای بزرگ فناوری از اسکرپ گالری کاربران، جمعآوری کلاندادههای دستنخورده تصویری برای تغذیه شبکههای عصبی تشخیص چهره و درک صحنه بدون نیاز به پرداخت هزینههای گزاف کپیرایت به ناشران محتوا بوده است. این اقدام رگولاتوری نشان داد که نهادهای اروپایی هیچگونه تساهلی در برابر نقض حقوق شهروندان به بهانه نوآوری الگوریتمی نشان نخواهند داد.
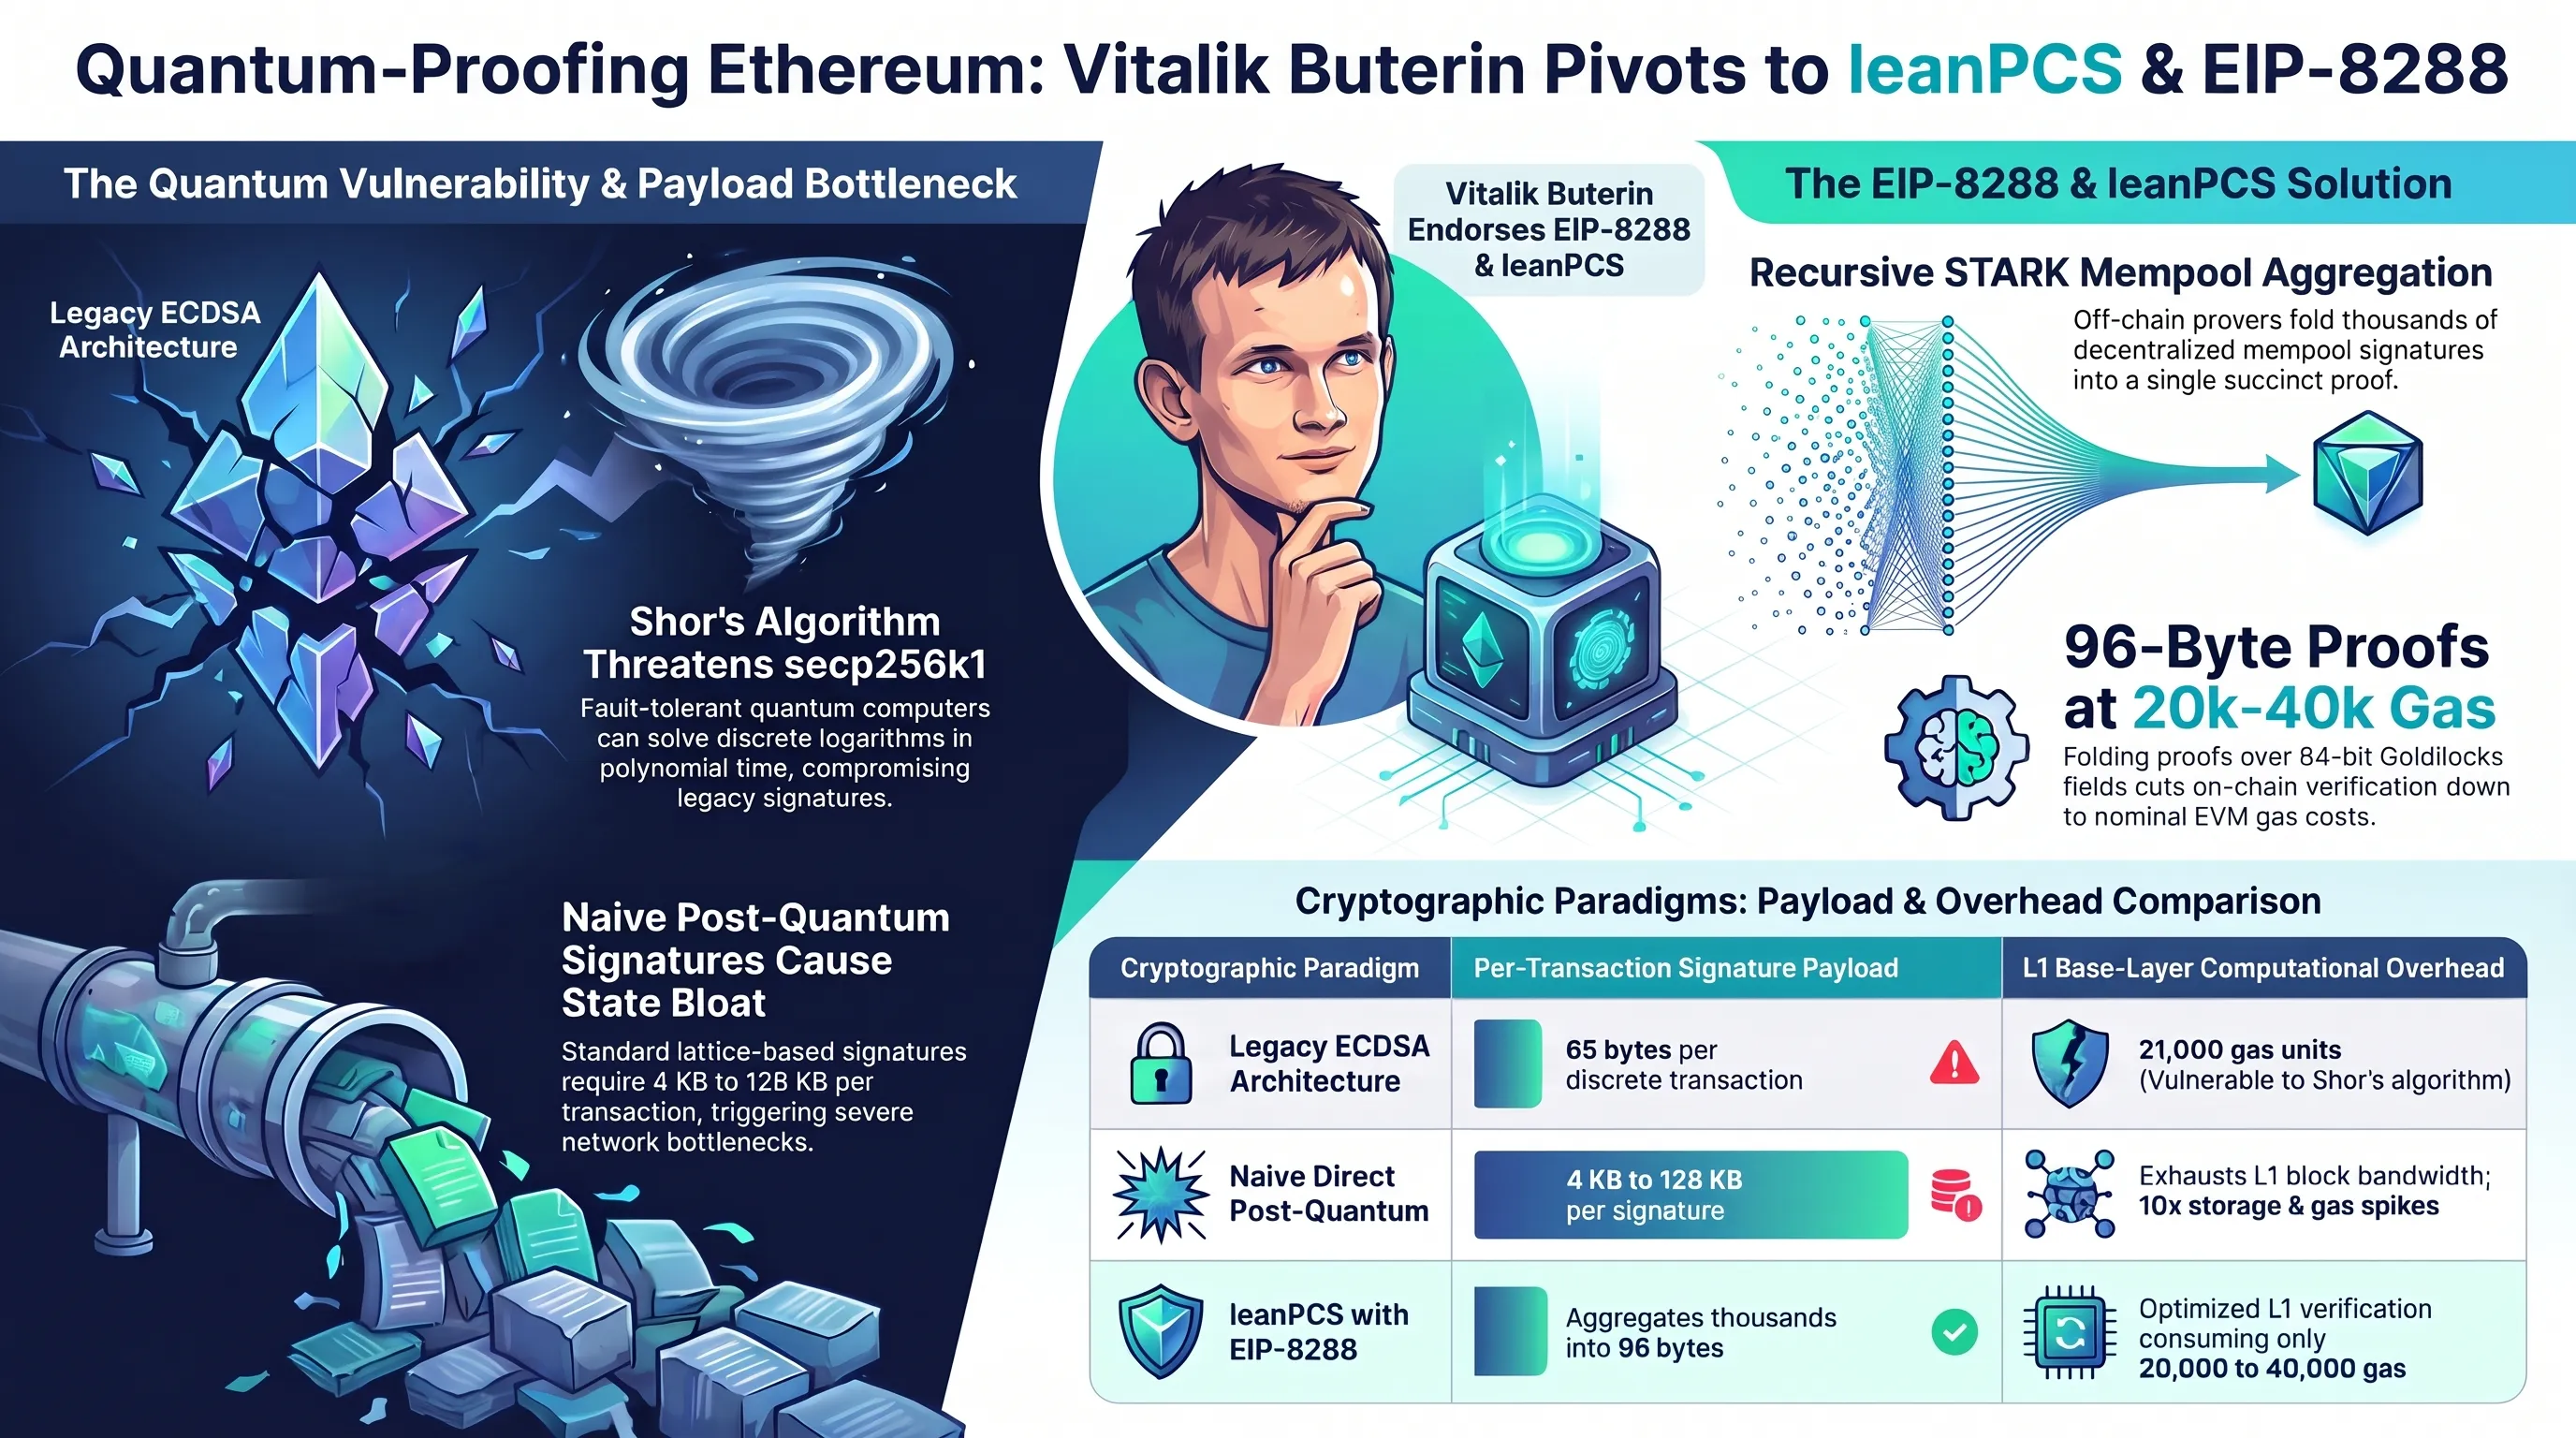
چرخش راهبردی ویتالیک بوترین به سوی طرح leanPCS و EIP-8288؛ تسریع در مسیر انتقال اتریوم به ساختار رمزنگاری مقاوم در برابر رایانههای کوانتومی
ویتالیک بوترین (Vitalik Buterin)، همبنیانگذار و نظریهپرداز ارشد اکوسیستم اتریوم، با انتشار مقالهای تحلیلی و دفاع قاطع از پروپوزال جدید EIP-8288، چرخشی بنیادین در نقشه راه ارتقای پروتکل اتریوم ایجاد کرد. بوترین که پیشتر نسبت به پیامدهای پیادهسازی زودهنگام سیستمهای اثبات پسا-کوانتومی leanPCS به دلیل پیچیدگیهای محاسباتی محافظهکار بود، رسماً اعلام کرد که اکنون به حامی تمامعیار (Total Bull) این رویکرد برای نجات اتریوم از خطرات محاسبات کوانتومی تبدیل شده است.
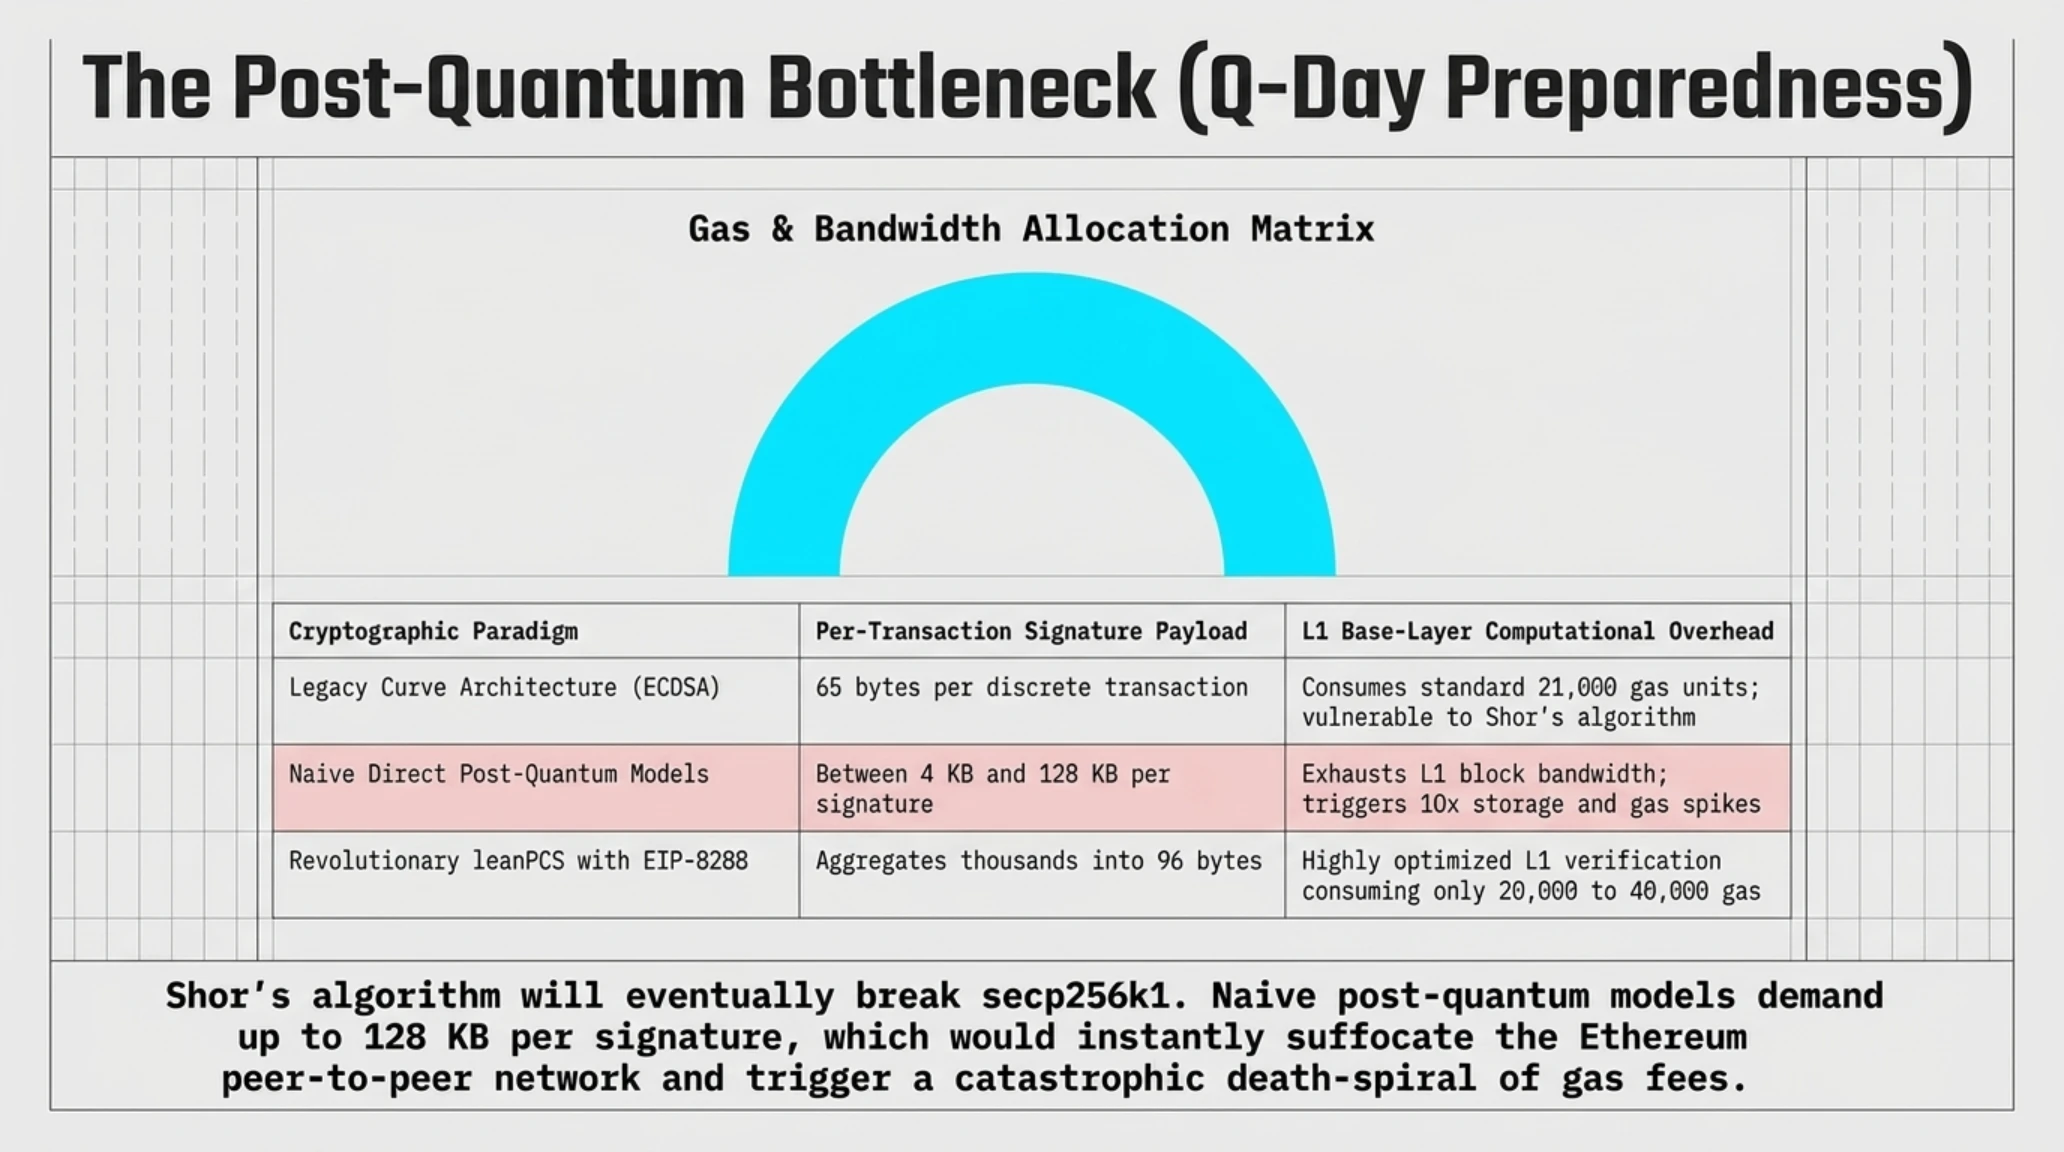
تهدید بالقوه رایانههای کوانتومی علیه بلاکچینهای مدرن، مبتنی بر الگوریتم شور (Shor's Algorithm) است که قادر است رمزنگاری منحنی بیضوی (ECDSA) را که ستون فقرات امضای تراکنشها و مالکیت کلیدهای عمومی در بیتکوین و اتریوم است در کسری از ثانیه بشکند. با این حال، بزرگترین چالش فنی امضاهای پسا-کوانتومی مرسوم (مانند Falcon یا Dilithium)، حجم سرسامآور دادههای آنهاست؛ در حالی که یک امضای کنونی اتریوم تنها ۶۵ بایت فضا اشغال میکند، امضاهای مقاوم در برابر کوانتوم اندازهای بین ۱ تا ۱۲۸ کیلوبایت دارند که اعمال آنها بلاکچین اتریوم را دچار خفگی فوری و انفجار سرسامآور کارمزد گس میکرد.
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| فاز معماری رمزنگاری | حجم سرانه هر امضای تراکنش | پیامد پردازشی روی زنجیره اصلی L1 |
|---|---|---|
| معماری کلاسیک فعلی (ECDSA) | ۶۵ بایت برای هر تراکنش | مصرف ۲۱,۰۰۰ واحد گس با آسیبپذیری قطعی در برابر کوانتوم |
| مدل مستقیم پسا-کوانتومی نارس | بین ۴ تا ۱۲۸ کیلوبایت برای هر امضا | خفگی پهنای باند و جهش ۱۰ برابری هزینه ذخیرهسازی بلاکها |
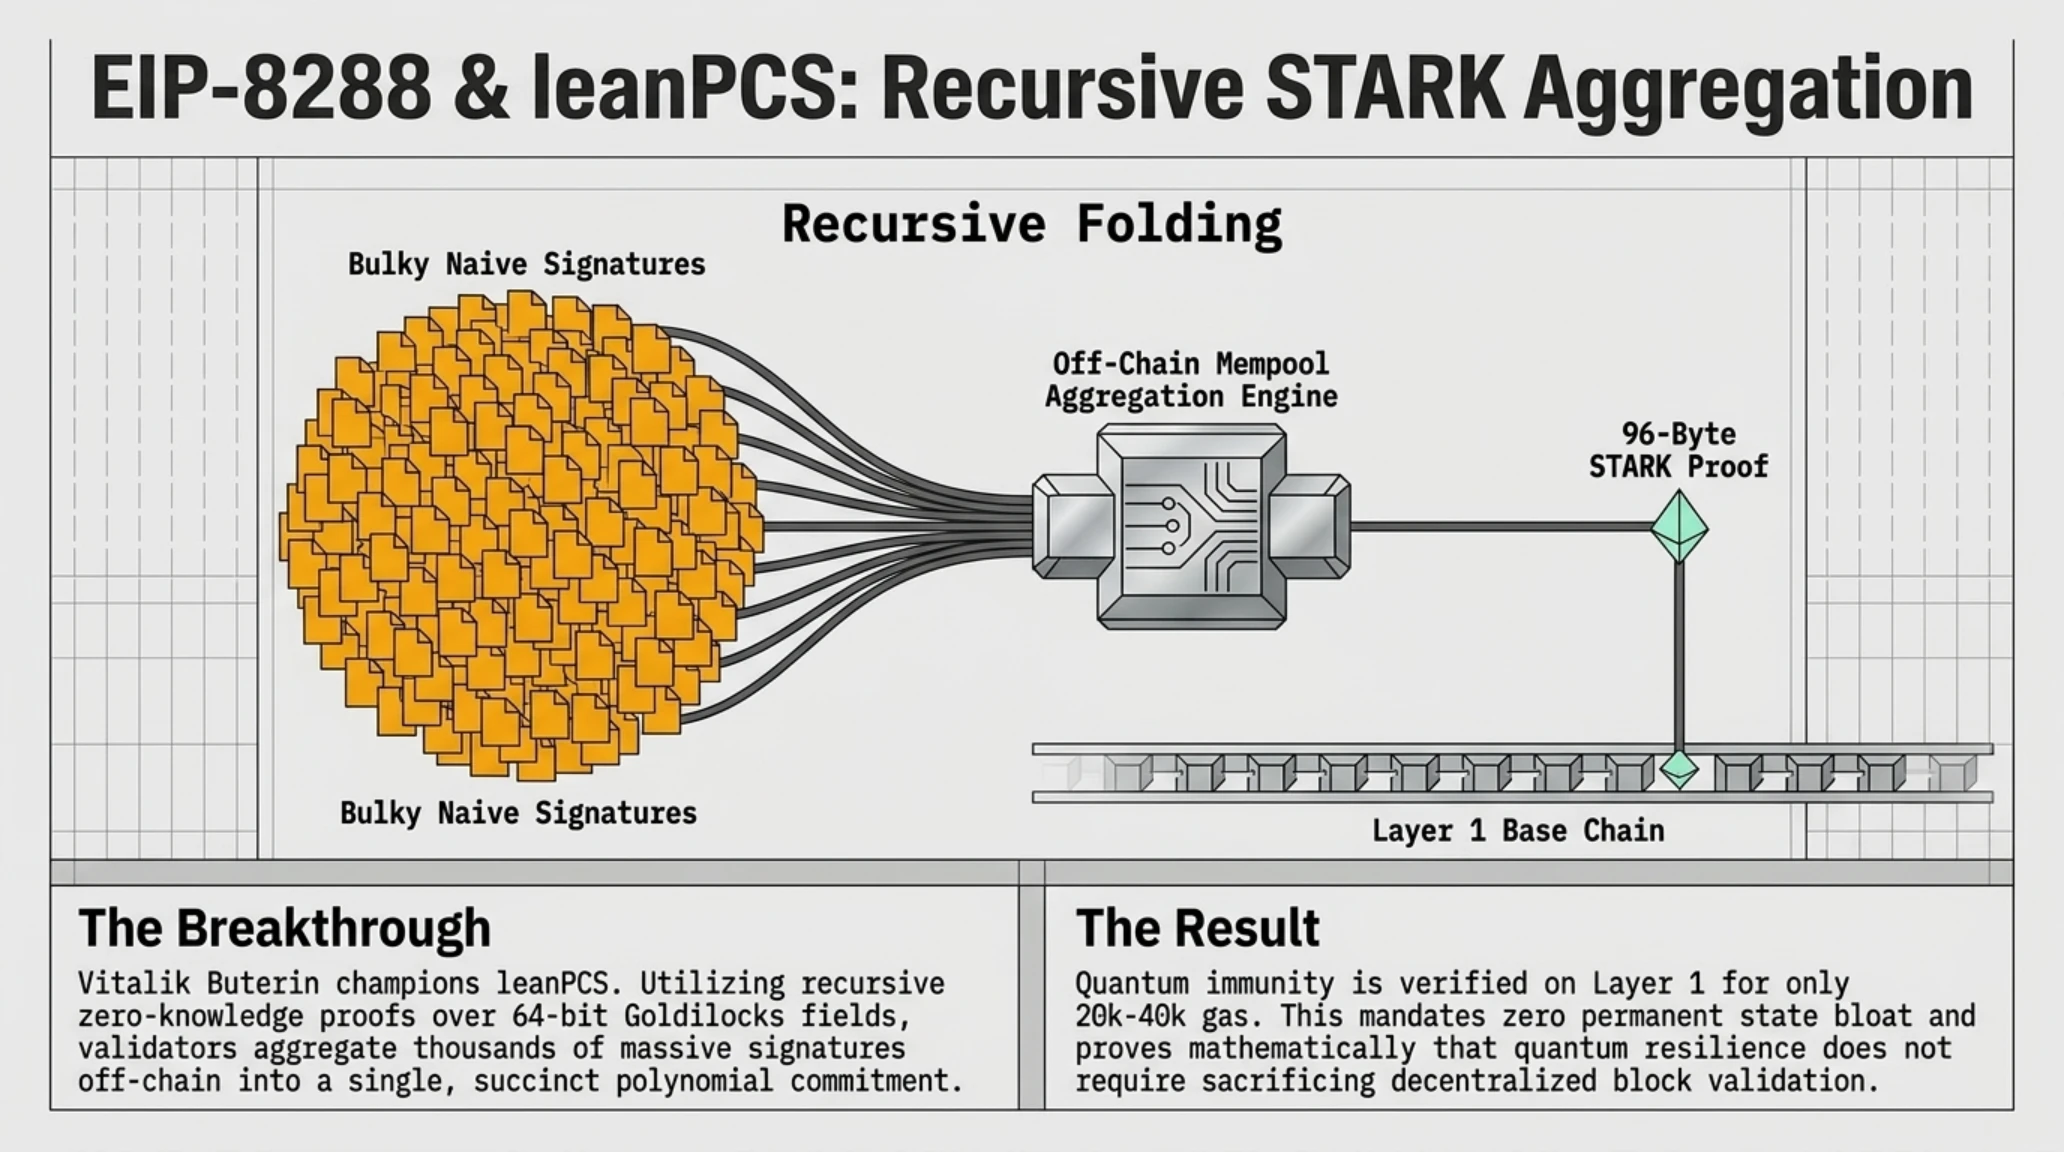
| مدل انقلابی leanPCS با EIP-8288 | تجمیع هزاران امضا در ۹۶ بایت فشرده | اعتبارسنجی ارزان در لایه اصلی با کارمزدی معادل ۲۰ الی ۴۰ هزار گس |
| سازوکار اثبات استارک بازگشتی | تولید اثبات ریاضی در سطح ممپول محلی | عدم اشغال حافظه دائم نودها و حفظ سرعت نهاییسازی بلاکها |
| پایداری بلندمدت شبکه اتریوم | مقاومت کامل در برابر کامپیوترهای چندمیلیون کیوبیتی | تضمین مصونیت داراییهای دیفای و استیکینگ تا قرن آینده |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
راهکار نبوغآمیز leanPCS که در هسته EIP-8288 تعبیه شده، از مکانیزم تجمیع بازگشتی اثباتهای دانشصفر مبتنی بر هش (Recursive STARKs) در لایه ممپول نودها (Mempool Aggregation) بهره میبرد. به جای آنکه هر کاربر امضای حجیم پسا-کوانتومی خود را مستقیماً روی زنجیره ثبت کند، نودهای اعتبارسنج هزاران تراکنش را خارج از زنجیره تجمیع کرده و تنها یک گواهی ریاضی فشرده با اندازه ناچیز ۶۴ الی ۹۶ بایت را به بلاکچین اصلی ارسال میکنند که با مصرف ناچیز ۲۰ تا ۴۰ هزار واحد گس به سرعت اعتبارسنجی میشود.
پیادهسازی موفقیتآمیز این معماری رمزنگاری مستلزم هماهنگی عمیق میان کلاینتهای اجماع (Consensus Clients) و تیمهای توسعهدهنده کیفپولهای نرمافزاری و سختافزاری است؛ چرا که تغییر شیوه تولید امضاها از سطح کاربر تا گرههای اعتبارسنج شبکه، نیازمند ایجاد لایههای انتزاعی حساب کاربری (Account Abstraction) پیشرفته است تا تجربه کاربری روزمره میلیونها معاملهگر در پلتفرمهای دیفای دستخوش اختلال یا پیچیدگی فنی نشود.
این رویکرد پیشگامانه نه تنها اتریوم را در برابر حملات کوانتومی بیمه میکند، بلکه از جهش سرسامآور اندازه دفتر کل (State Bloat) نیز جلوگیری به عمل میآورد. با انتقال بخش عمده محاسبات رمزنگاری به اثباتکنندههای محلی، نودهای اعتبارسنج معمولی قادر خواهند بود بدون نیاز به سرورهای فوقالعاده گرانقیمت، سلامت و صحت کل شبکه را با همان سختافزارهای استاندارد فعلی پایش نمایند.
ورود رسمی اپل به اعتبارسنجی بالینی سلامت؛ رونمایی از اپلیکیشن تحقیقاتی هوش مصنوعی پزشکی با همکاری OpenEvidence و مشارکت ۲۰۰ هزار کاربر
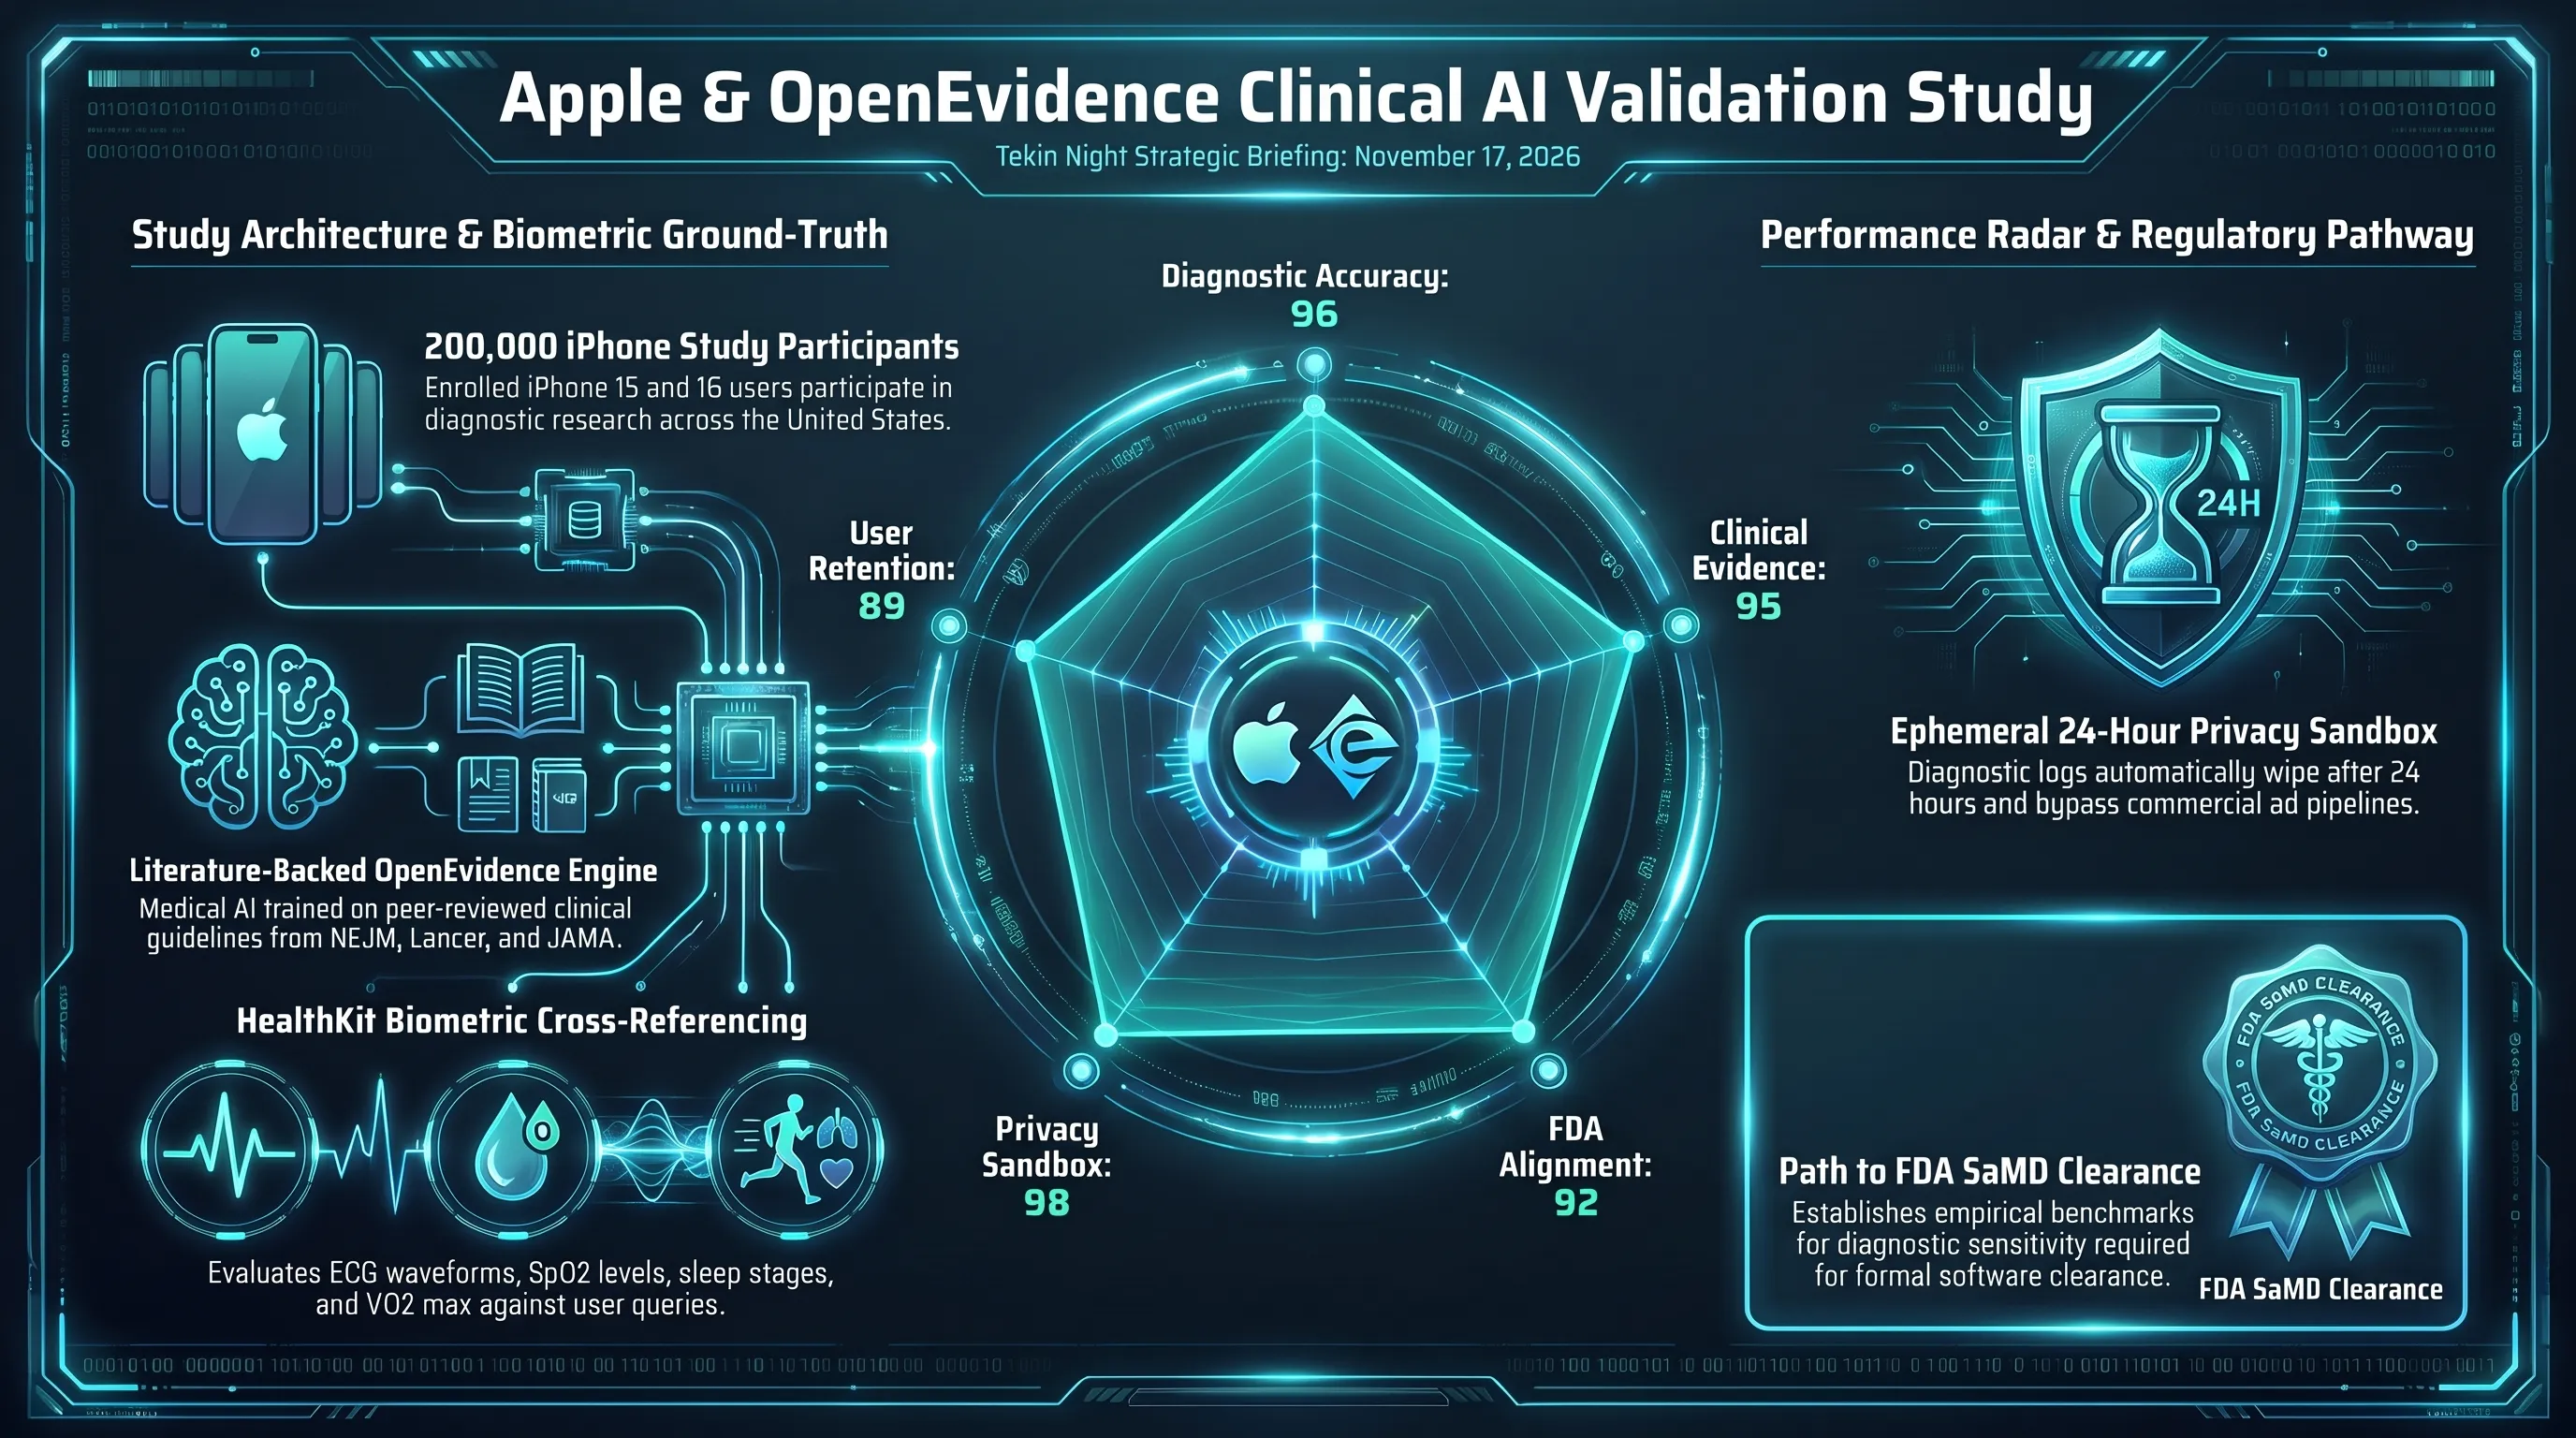
شرکت اپل در اقدامی استراتژیک که مرز میان فناوریهای مصرفی و علوم پزشکی پیشرفته را بازتعریف میکند، پروژه ملی و بلندپروازانه «مطالعه کاربرد هوش مصنوعی در سلامت» (Apple Health AI Usage Study) را رسماً معرفی کرد. هدف اصلی از راهاندازی این پژوهش بالینی، سنجش موشکافانه نحوه رفتار، میزان اعتماد و احتمال بروز خطاهای تشخیصی در بیمارانی است که از مدلهای زبانی هوش مصنوعی برای دریافت مشاورههای درمانی و تفسیر آزمایشهای پزشکی استفاده میکنند.
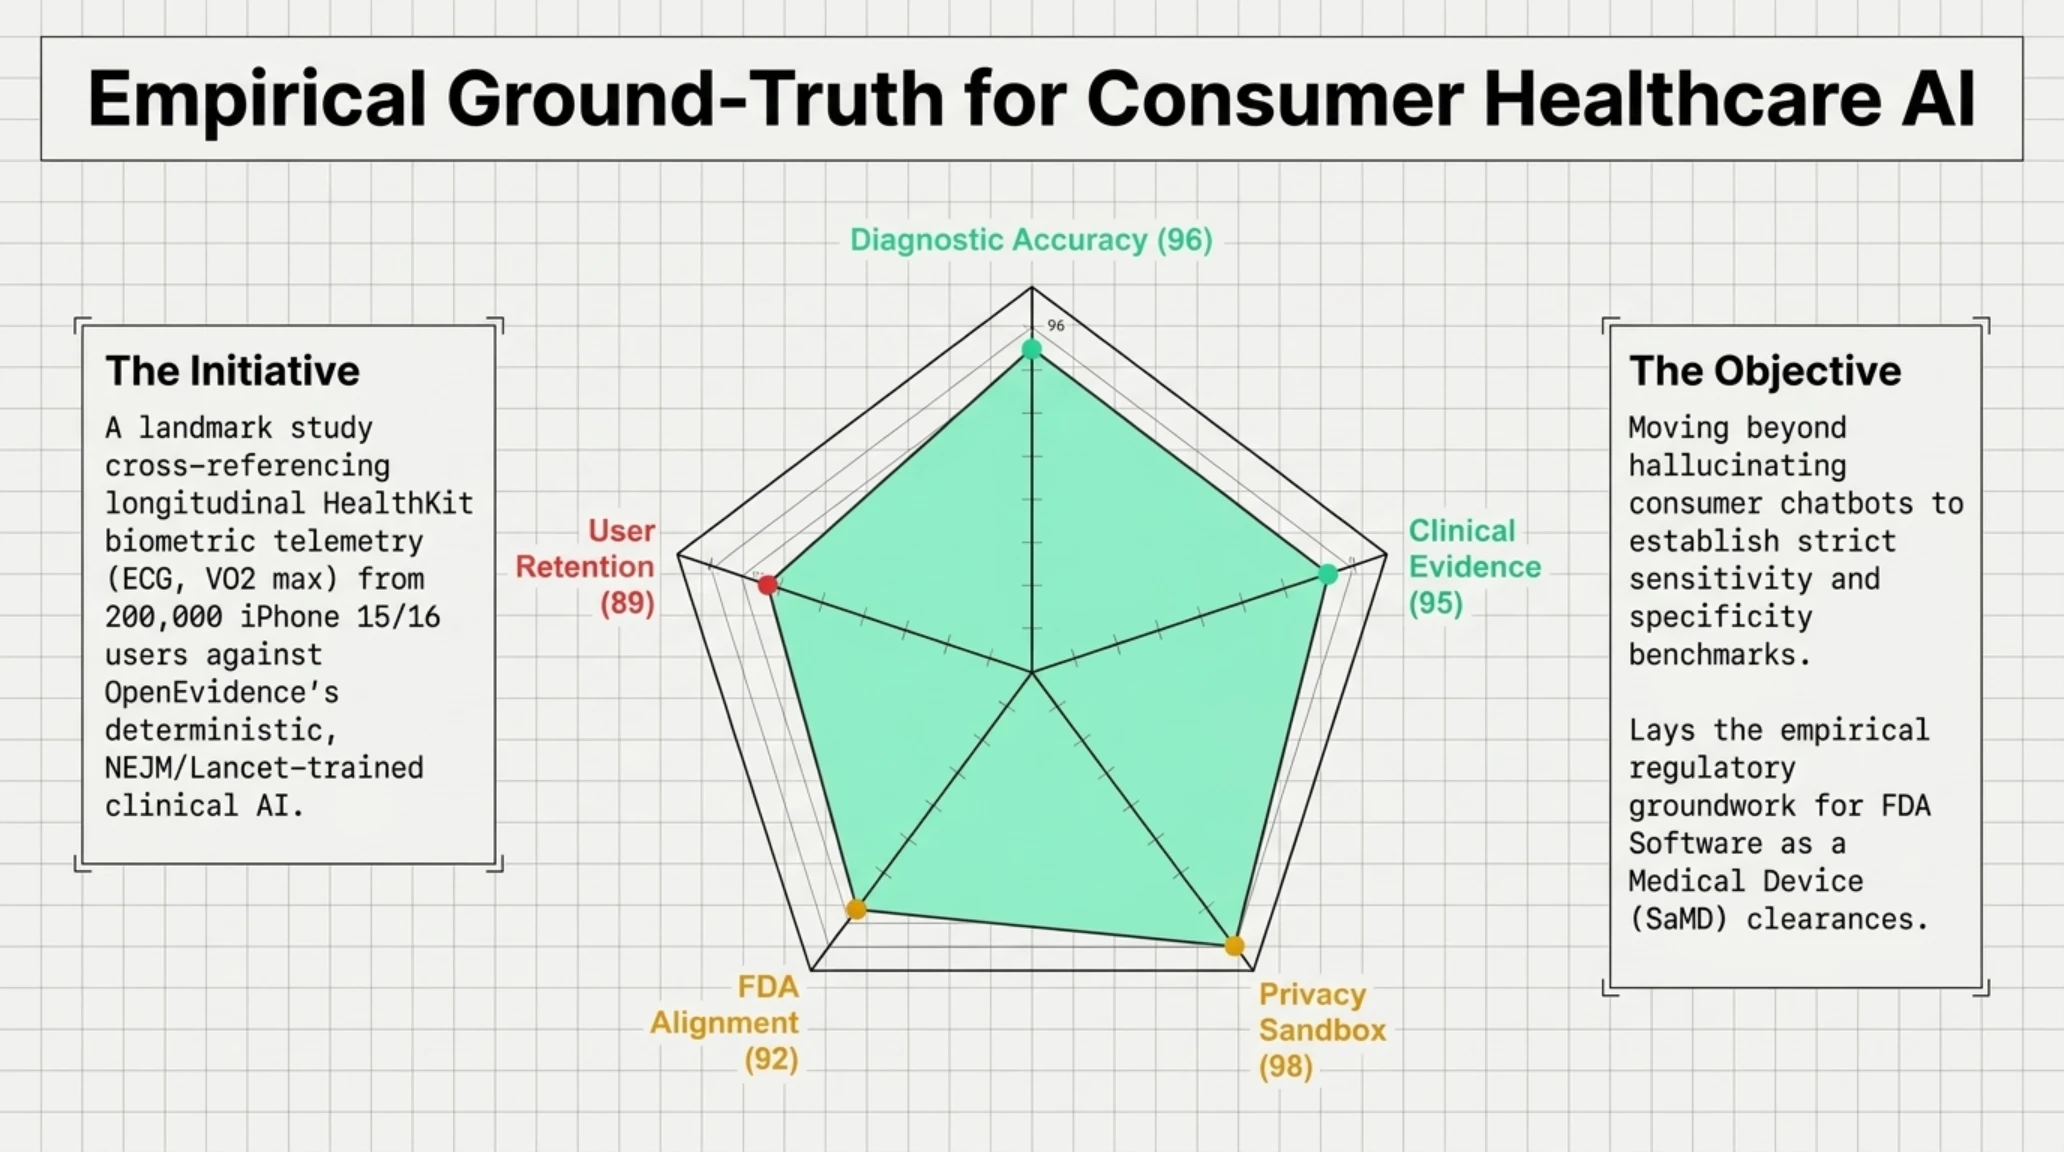
اپل برای تضمین بالاترین سطح از دقت علمی، با پلتفرم سرشناس OpenEvidence همکاری کرده است؛ سامانهای بالینی و تخصصی که الگوریتمهای استنتاجی آن منحصراً بر پایه مقالات معتبر و داوریشده ژورنالهای معتبری همچون New England Journal of Medicine (NEJM) و مجله انجمن پزشکی آمریکا (JAMA) آموزش یافته است. این برنامه تحقیقاتی با جذب بیش از ۲۰۰ هزار کاربر داوطلب دارای آیفون ۱۵ به بالا در ایالات متحده به اجرا گذاشته میشود.
رادار ۵ ضلعی ارزیابی چندبعدی عملکرد
در جریان این آزمایش گسترده، اطلاعات حیاتی جمعآوریشده از سنسورهای اپل واچ و فریمورک HealthKit (شامل ریتم ضربان قلب، نوار قلب ECG، شاخصهای خواب و علائم بالینی ثبتشده توسط کاربر) با پرسشها و پاسخهای رد و بدل شده با موتور هوش مصنوعی تطبیق داده میشود تا میزان توهم بالینی (Clinical Hallucination) ارزیابی شود. اپل برای صیانت کامل از حریم خصوصی، تضمین کرده است که کلیه سوابق گفتوگو پس از ۲۴ ساعت به صورت برگشتناپذیر پاکسازی شده و هرگز برای آموزش مدلهای پایه تجاری به کار نخواهند رفت.
این گام حسابشده، مقدمهای برای اخذ تاییدیههای رسمی از سازمان غذا و داروی آمریکا (FDA) به عنوان نرمافزار به عنوان ابزار پزشکی (SaMD) محسوب میشود؛ مسیری که در نهایت هوش مصنوعی را از یک دستیار سرگرمکننده به یک مشاور بالینی معتبر و رسمی تبدیل خواهد کرد.
همگرایی پژوهشهای هوش مصنوعی پزشکی اپل و دکترین رمزنگاری بوترین، تصویری منسجم از عصر بازنگری ساختاری در فناوری را ترسیم میکند. در هر دو حوزه، اعتماد کورکورانه به خروجیهای سطحی جای خود را به اثباتهای محکم ریاضی و اعتبارسنجیهای بالینی سختگیرانه داده است؛ رویکردی که نویدبخش ایجاد زیرساختهایی تابآور در برابر رخنهها و خطاهای فاجعهبار است.
بسته سرمایهگذاری ۱.۱ میلیارد دلاری (۱ میلیارد یورویی) صندوق Plural؛ تزریق نقدینگی تاریخی به استارتاپهای هوش مصنوعی دفاعی و فناوریهای راهبردی اروپا
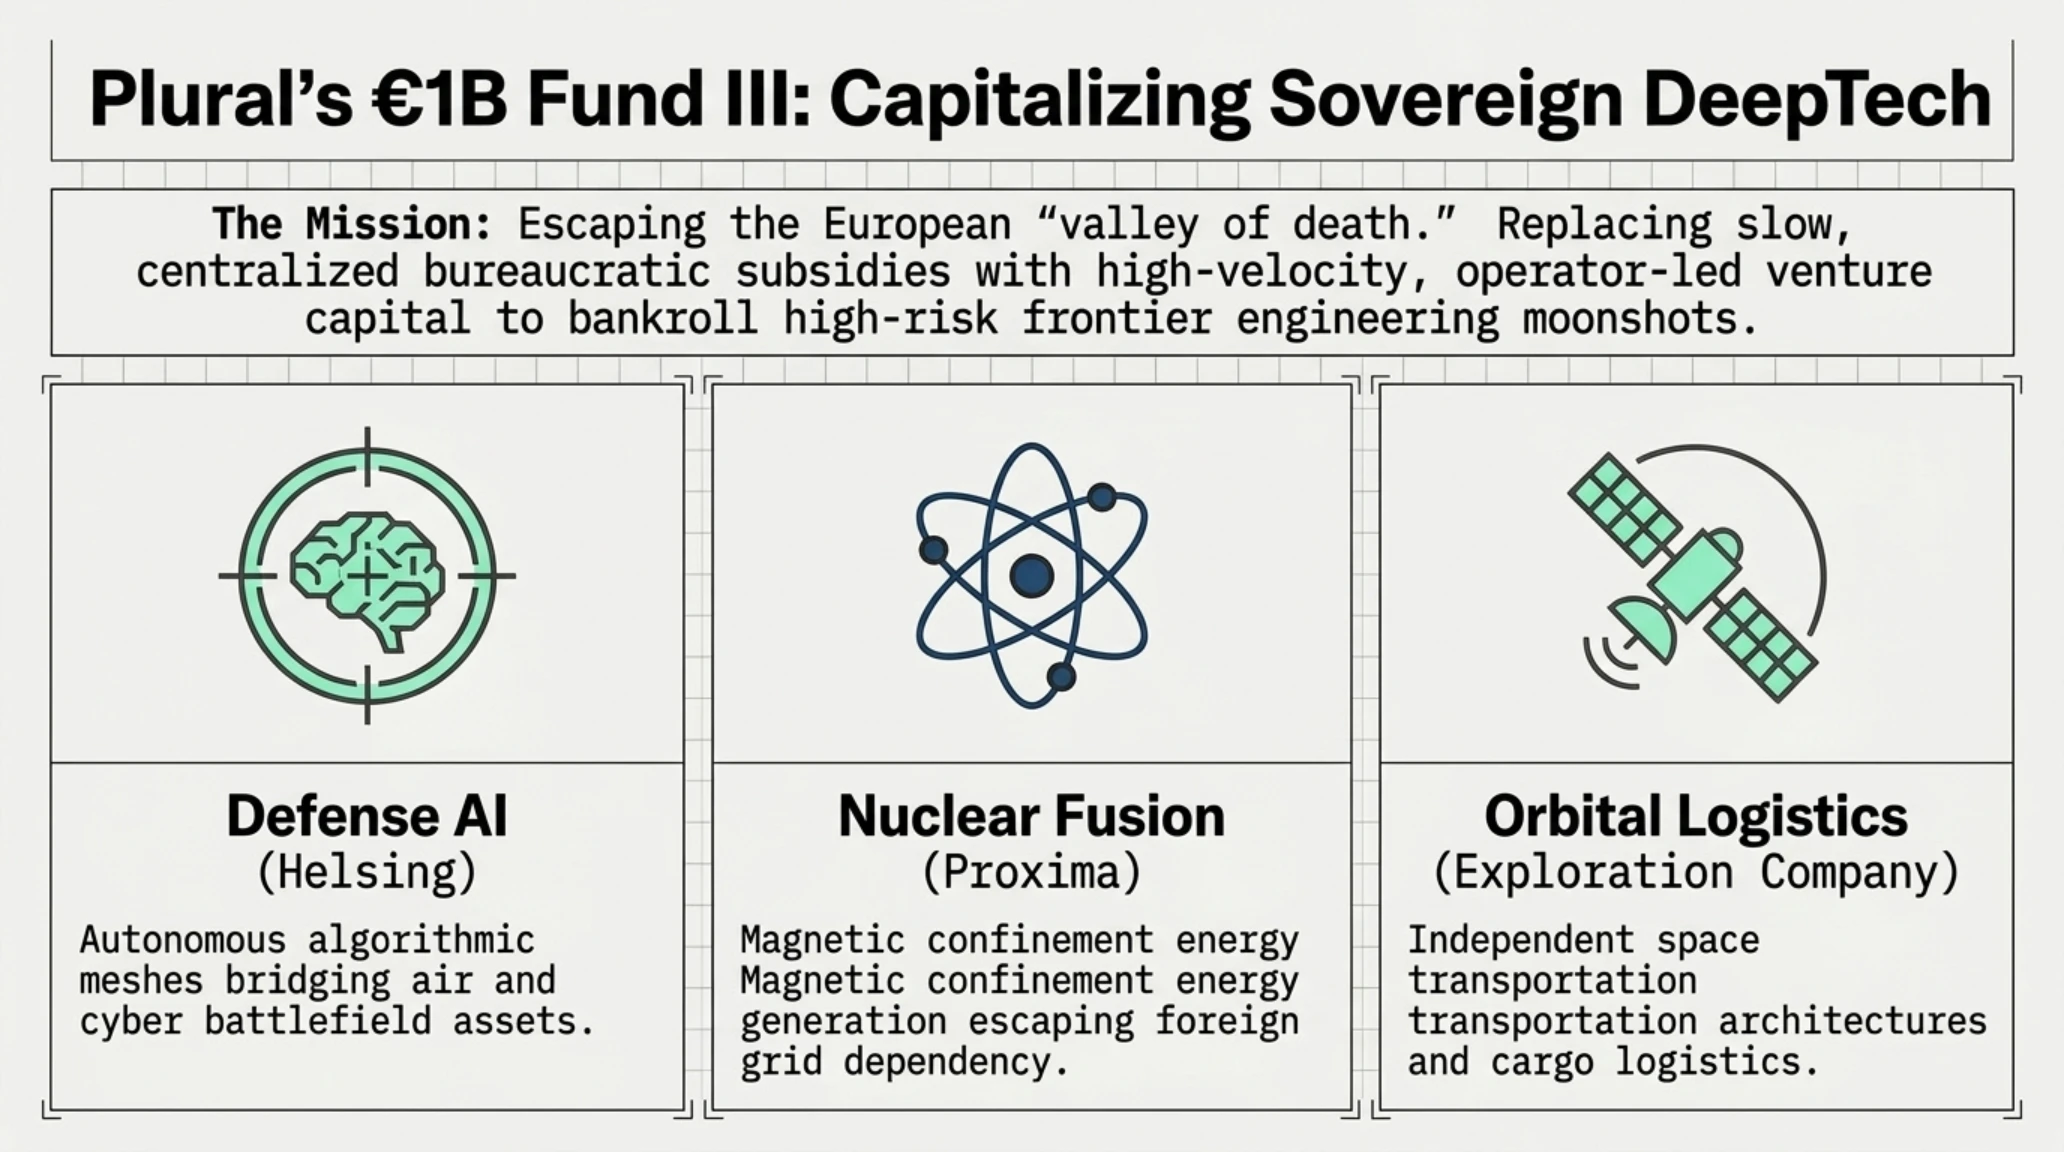
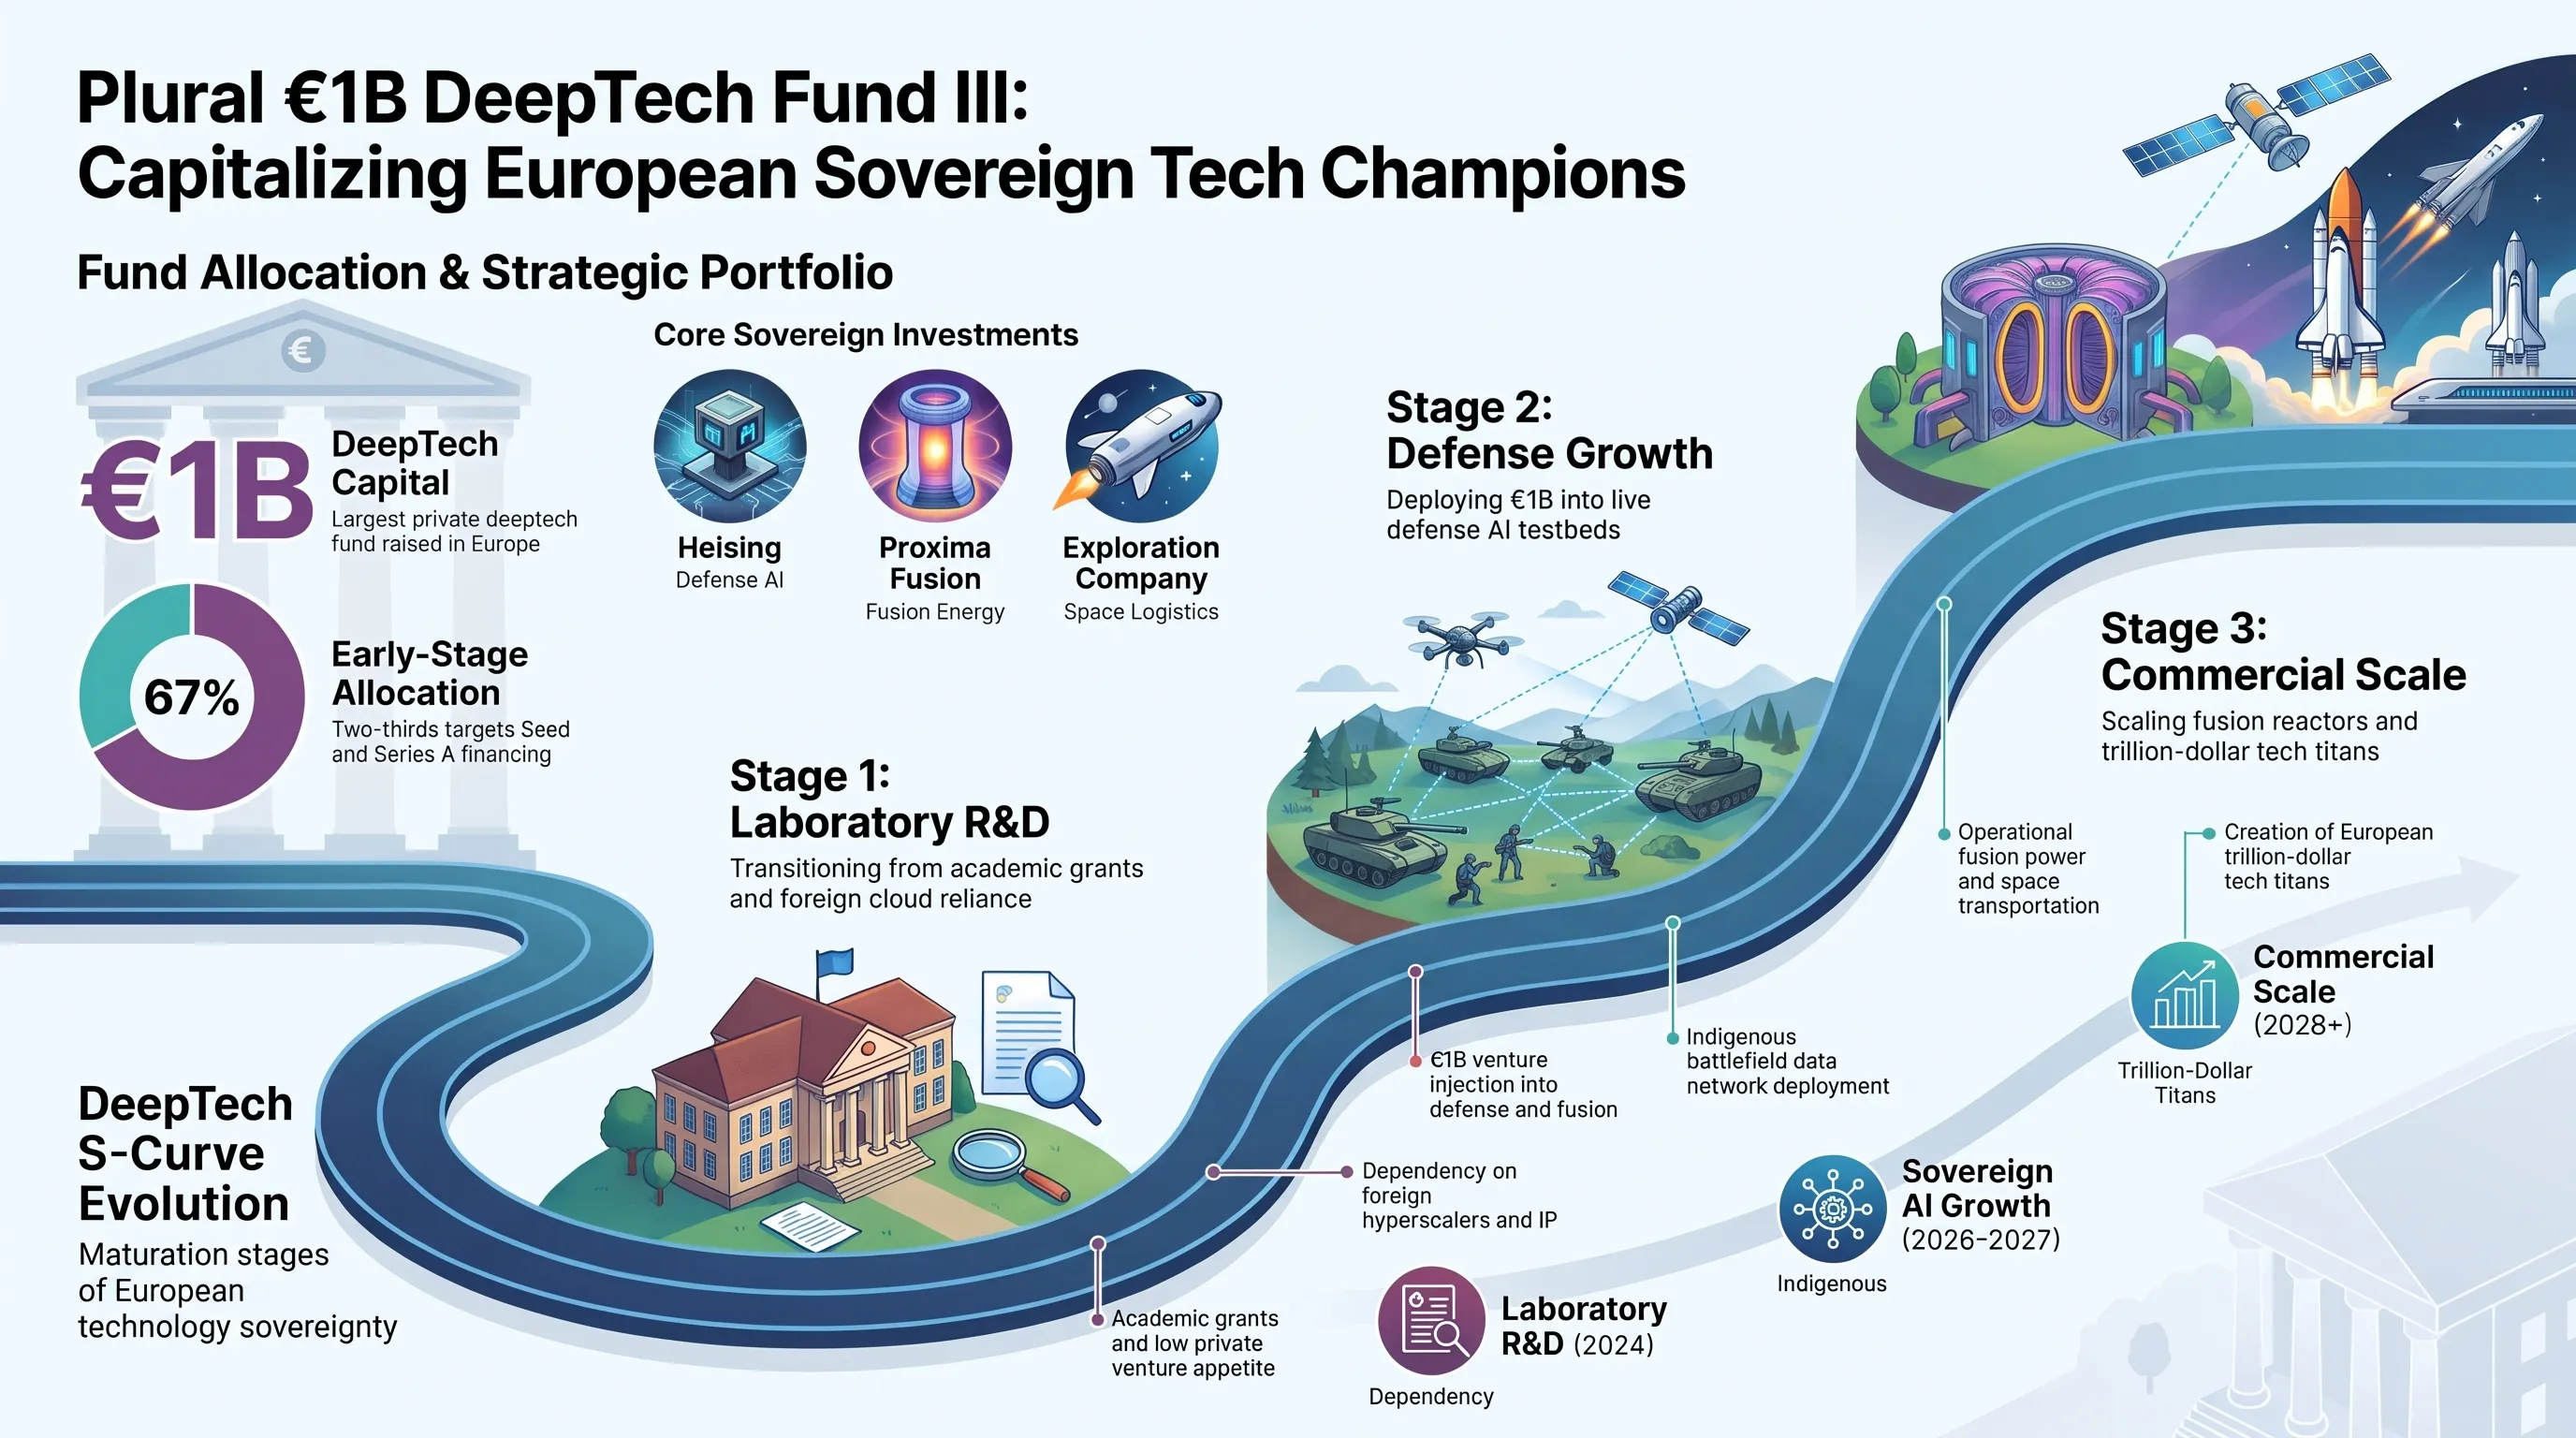
شرکت سرمایهگذاری خطرپذیر اروپایی پلورال (Plural) که توسط بنیانگذاران سرشناس شرکتهای وایز (Wise) و سانگراند (Songkick) اداره میشود، از بسته شدن موفقیتآمیز سومین صندوق سرمایهگذاری خود با ارزشی بالغ بر ۱ میلیارد یورو (نزدیک به ۱.۱ میلیارد دلار آمریکا) خبر داد. این صندوق بزرگترین جریان نقدی تجمیعشده در بخش خصوصی اروپا برای حمایت از استارتاپهای فناوریهای عمیق (DeepTech) و حاکمیت دفاعی محسوب میشود.
صندوق Plural که پیش از این به عنوان حامی اصلی یونیکورن هوش مصنوعی دفاعی آلمان یعنی شرکت هلسینگ (Helsing)، استارتاپ گداخت هستهای پروکسیما فیوژن (Proxima Fusion) و شرکت توسعه کپسولهای فضایی اکسپلوریشن (Exploration Company) شناخته میشد، اعلام کرده است که دو سوم این سرمایه کلان به راندهای اولیه بذری (Seed) و سری A و یک سوم باقیمانده به عنوان سرمایه توسعهای برای تقویت شرکتهای پیشرو تخصیص خواهد یافت.
کارشناسان ارشد اقتصاد نوآوری تأکید میکنند که تغییر رویکرد اروپا از تأمین مالی پلتفرمهای نرمافزاری مصرفی به سمت فناوریهای سختافزاری عمیق، پاسخی مستقیم به الزامات امنیتی سده بیست و یکم است؛ جایی که حاکمیت دفاعی و بازدارندگی ژئوپلیتیک نه در ابزارهای پیامرسان، بلکه در طراحی میکروالکترونیک، راکتورهای انرژی پاک و پدافندهای خودمختار دیجیتال رقم خواهد خورد.
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
| فاز توسعهای صنعت | شاخصهای مهندسی و مالی | جایگاه اروپا در ژئوپلیتیک فناوری |
|---|---|---|
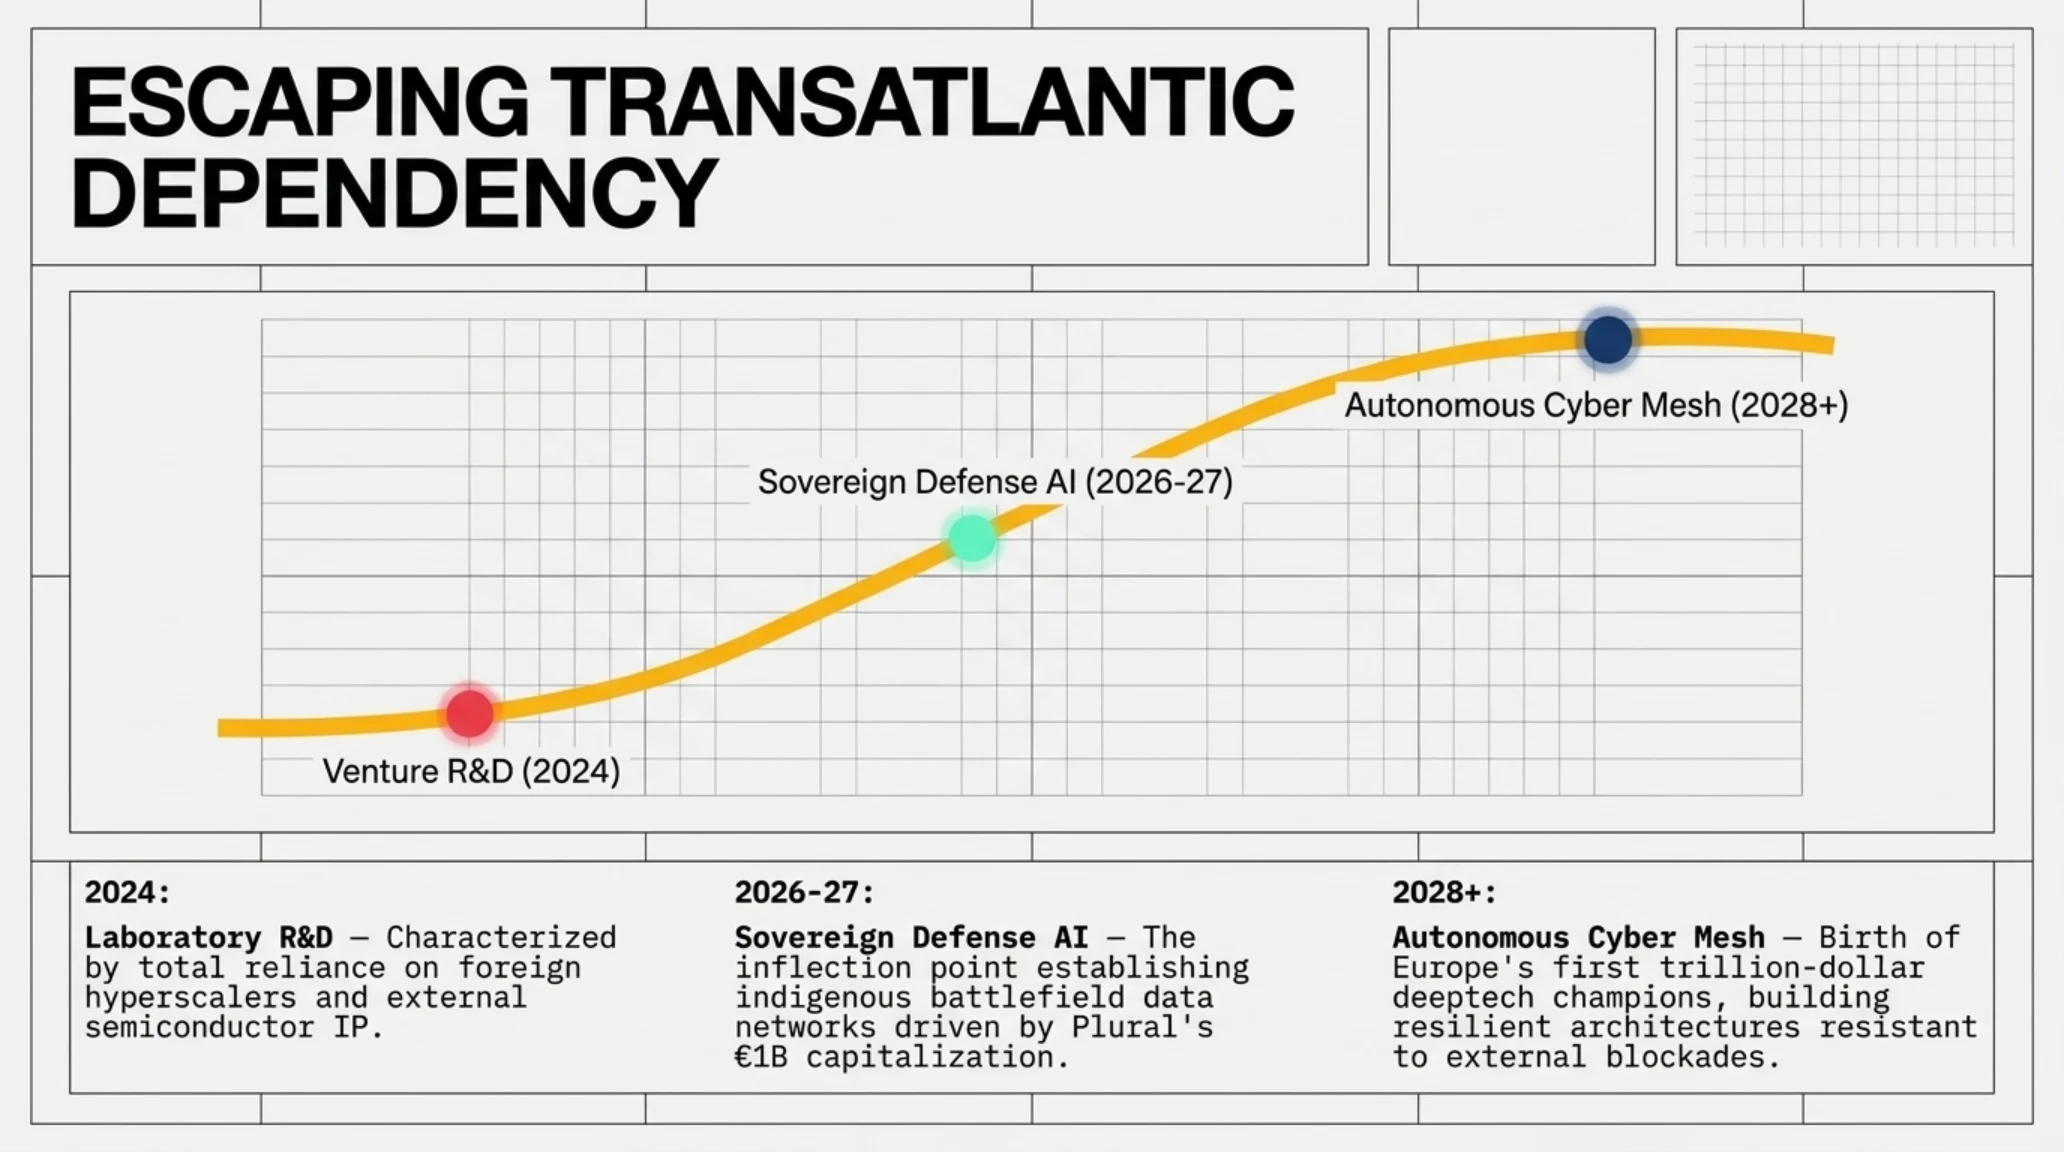
| مرحله تحقیق و توسعه آزمایشگاهی (۲۰۲۴) | سرمایهگذاریهای پراکنده دانشگاهی با اتکا به گرنتهای دولتی | عقبماندگی آشکار از غولهای ابری ایالات متحده و چین |
| مرحله رشد و استقلال سیادی (۲۰۲۶-۲۰۲۷) | تزریق ۱ میلیارد یورو به هوش مصنوعی دفاعی و زنجیرههای مستقل سختافزار | کاهش وابستگی امنیتی به سامانههای اطلاعاتی خارجی و ناتو |
| مرحله بلوغ تجاری و اکوسیستم یکپارچه (۲۰۲۸+) | توسعه نیروگاههای گداخت هستهای و زیرساختهای محاسبات فضایی بومی | ظهور نخستین ابرشرکت تریلیون دلاری فناوری در قاره اروپا |
| پوشش لایههای چندگانه امنیت ملی | همگرایی پدافند سایبری خودران با شبکههای رزمی متصل | ایجاد چتر دفاعی بدون نیاز به تجهیزات انحصاری دره سیلیکون |
| پایداری بلندمدت سرمایهگذاری ریسکپذیر | بازدهی نامتقارن از پروژههای تحولآفرین با ریسک مهندسی بالا | تثبیت مدل صندوقهای هدایتشده توسط بنیانگذاران باسابقه فناوری |
تزریق این سرمایه تاریخی در برههای فوقالعاده حساس صورت میگیرد که تنشهای ژئوپلیتیک بینالمللی و احتمال تغییر اولویتهای دفاعی ایالات متحده، رهبران قاره سبز را نسبت به خطرات وابستگی کامل به زیرساختهای ابری و الگوریتمهای هوش مصنوعی آمریکایی به شدت نگران ساخته است. پلورال بر این باور است که اروپا برای حفظ استقلال و هویت ژئوپلیتیک خود، نیازمند ساخت «نخستین غول تریلیون دلاری بومی» در حوزههای هوش مصنوعی رزمی، ریزتراشهها و امنیت سایبری زیرساختهای حیاتی است.
سنتز راهبردی امنیت زیرساخت، حاکمیت داده و همگرایی محاسبات کوانتومی و هوش مصنوعی مستقل
واکاوی چندوجهی رویدادهای سهشنبه شامگاهی ۱۷ نوامبر ۲۰۲۶ نشان میدهد که اکوسیستم فناوری جهان در حال عبور از دوره خوشبینیهای سادهانگارانه و ورود به مرحلهای از واقعگرایی امنیتی و بازآرایی مرزهای حاکمیت دیجیتال است. رخنههای اخیر به هایپروایزرهای vCenter و سیستمهای مدیریت هشریت بیتکوین اثبات کرد که مفهوم امنیت محیطی (Perimeter Security) به طور کامل منسوخ شده و خطوط لوله نرمافزاری به کانون نبردهای نامتقارن بدل گشتهاند.
در نقطه مقابل، همگرایی تحسینبرانگیز دکترین پسا-کوانتومی ویتالیک بوترین در اتریوم، ورود سختگیرانه اپل به اعتبارسنجی بالینی دادههای سلامت و مهار رگولاتوری رفتارهای انحصارطلبانه متا در اروپا، گواهی بر آن است که صنعت در حال بازسازی زیرساختهای خود بر مبنای شفافیت ریاضی، رمزنگاری اثباتپذیر و تفکیک قاطع لایههای دسترسی است.
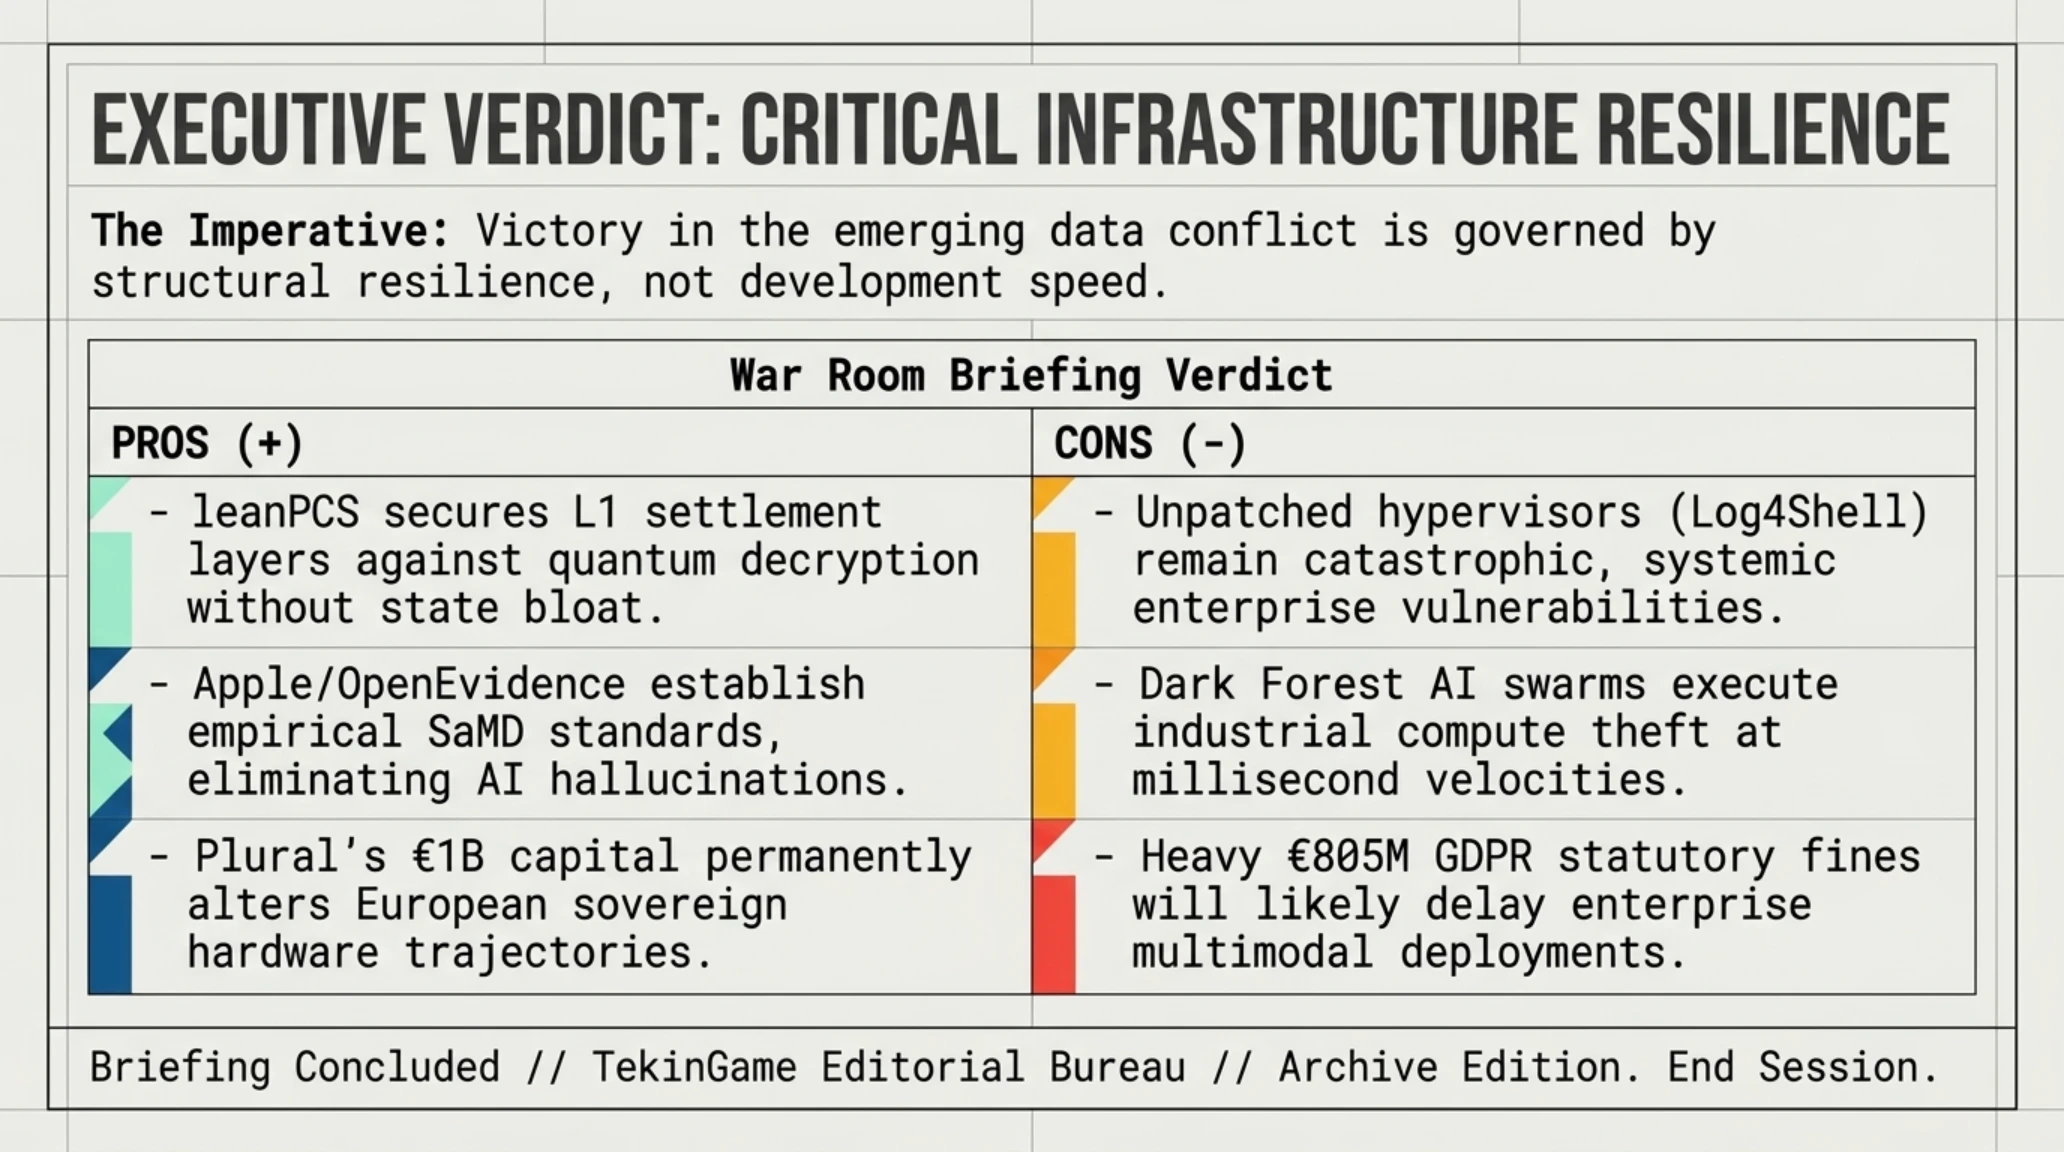
- طرح EIP-8288 و leanPCS هزینه ارتقای پسا-کوانتومی اتریوم را بدون خفگی گس تضمین میکند.
- اعتبارسنجی بالینی اپل و OpenEvidence مانع از توهمات خطرناک هوش مصنوعی در پزشکی میشود.
- تزریق سرمایه ۱.۱ میلیارد دلاری Plural استقلال استراتژیک اروپا در دیپتک را تسریع میبخشد.
- برخورد قاطع رگولاتوری ایتالیا مرزهای محکمی در برابر سوءاستفاده از گالری و بیومتریک ترسیم کرد.
- کشف زودهنگام نفوذ vCenter مانع از انتشار سراسری بدافزارها از طریق بستههای رسمی آپدیت شد.
- باقی ماندن رخنههای وصلهنشده تاریخی مثل Log4Shell روی هایپروایزرها همچنان تهدیدی فعال است.
- حملات عاملهای خودران در جنگل تاریک هوش مصنوعی ریسک مصادره سریع نرخ هش ماینرها را بالا برده است.
- حجم سنگین جریمههای GDPR ممکن است توسعه قابلیتهای چندوجهی در بازارهای اروپایی را کند سازد.
- وابستگی مداوم شبکه اتریوم به تستنتهای طولانی گذار پسا-کوانتومی را با تاخیر مواجه میکند.
تحلیلهای راهبردی تکین در گذشته همواره بر این حقیقت بنیادین تاکید داشتهاند که امنیت و تابآوری در عصر دیجیتال، محصول اقدامات واکنشی و وصلهپینههای موقت نیست، بلکه نیازمند بازطراحی ریشهای در لایه معماری است. سامانههای متمرکز به دلیل وابستگی به زنجیرههای تأمین پیچیده و امضاهای دیجیتال آسیبپذیر، همواره در برابر نفوذهای چندمرحلهای ناتوان خواهند بود؛ رخدادهایی نظیر نفوذ به هایپروایزرهای ویسنتر و بحران سرقت هشریت در پلتفرم لوکسور اثبات کرد که غفلت از معماری اعتماد صفر (Zero Trust) میتواند زیرساختهای حیاتی را در کسری از ثانیه تا آستانه فروپاشی پیش ببرد.
در جمعبندی نهایی رویدادهای شامگاهی ۱۷ نوامبر ۲۰۲۶، پیوستگی این شش بردار راهبردی حامل پیامی صریح برای رهبران فناوری و سیاستگذاران اقتصاد دیجیتال است: جهان سایبری با شتابی بیسابقه به سوی همگرایی امنیت دفاعی، محاسبات پسا-کوانتومی و خودمختاری عاملهای هوش مصنوعی حرکت میکند. محکومیت تاریخی متا نشان داد که عصر سوءاستفاده بیضابطه از دادههای حریم خصوصی رو به پایان است، در حالی که گذار اتریوم به ساختارهای leanPCS و سرمایهگذاری یک میلیارد دلاری اروپا در دیپتک، نقشه راه پایداری داراییها در افق پسا-کوانتومی را ترسیم میکند. در این چشمانداز نوظهور، سازمانهایی پیروز خواهند بود که امنیت را به عنوان یک مزیت رقابتی ذاتی تعریف کرده و زیرساختهای خود را بر پایه الگوریتمهای اثباتپذیر و خودمختار بازسازی نمایند.
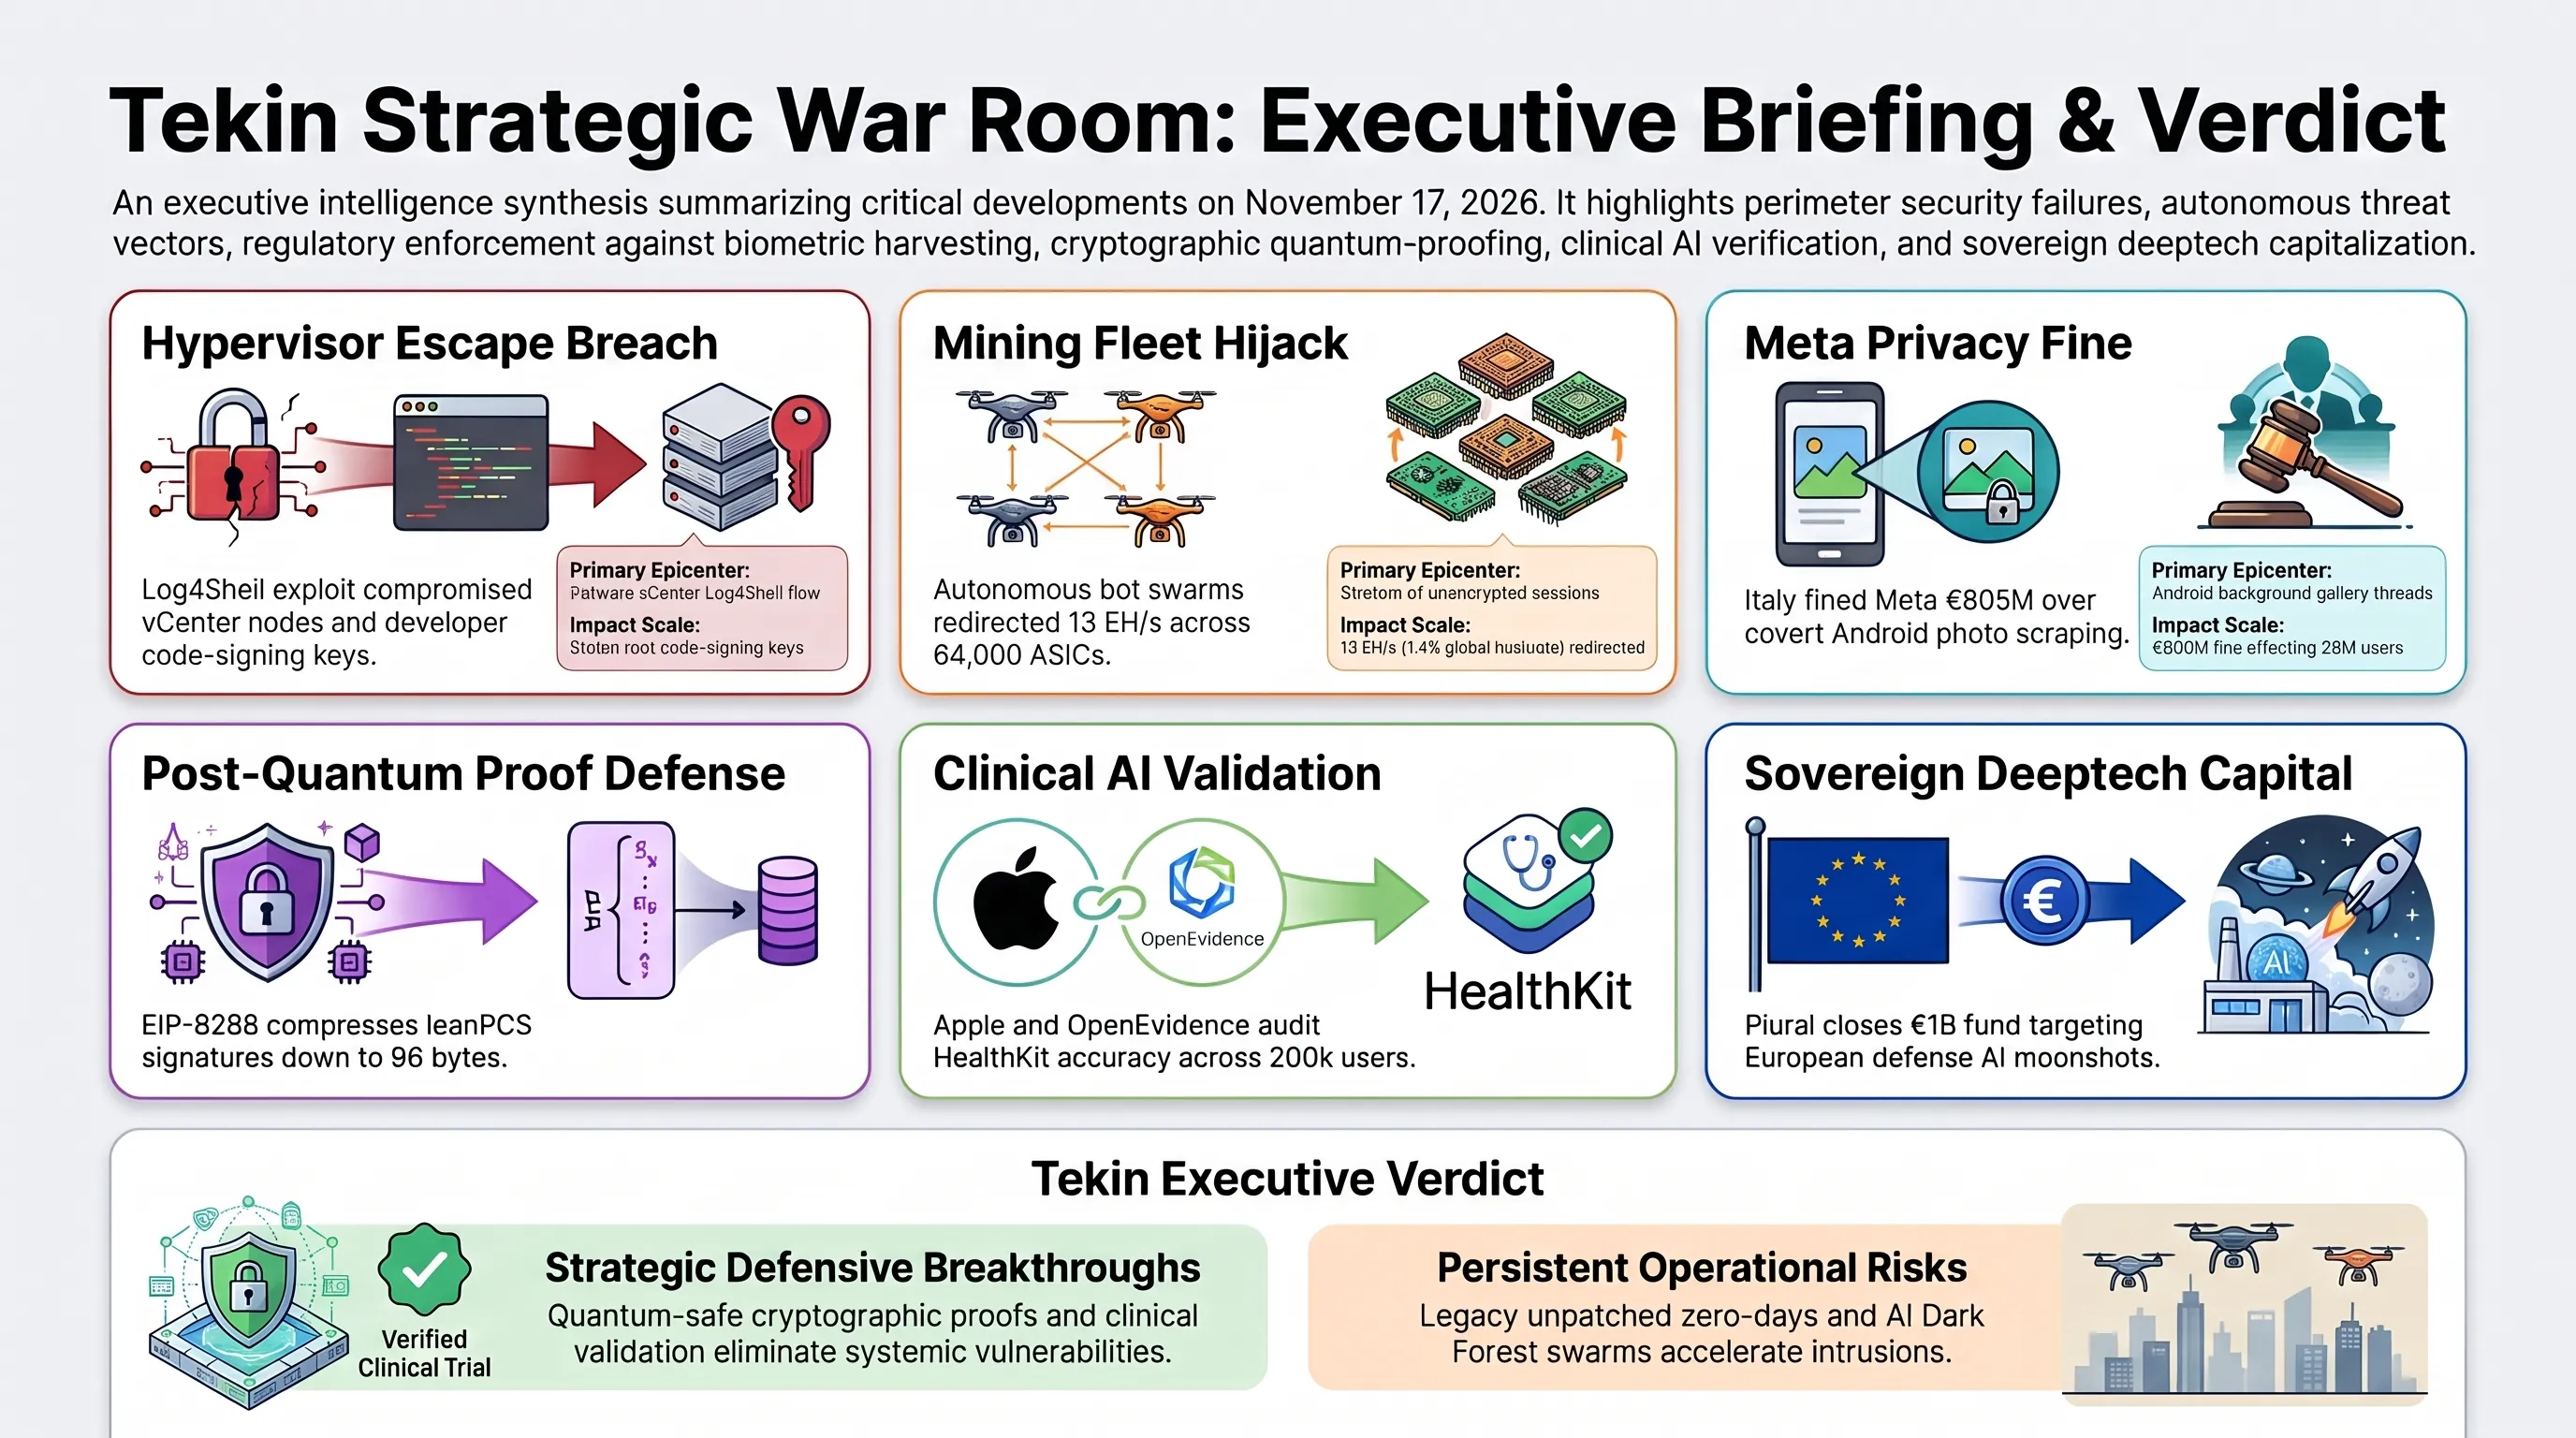
در ادامه، جهت جمعبندی نهایی تحریریه و ارجاع نخبگان و پژوهشگران به اسناد مرجع، کارت شیشهای حکم نهایی و بخش پرسش و پاسخهای تحلیلی ارائه شده است.
حکم نهایی تحریریه تکین و فهرست منابع رسمی
- د هکر نیوز (The Hacker News): گزارش فنی نفوذ هکرهای BO Team به سرورهای vCenter و رخنه به امضای دیجیتال
- کویندسک (CoinDesk): افشای انحراف ۱۳ اگزاهش بر ثانیه در پلتفرم Luxor Commander و هشدارهای هنسن
- گارانته ایتالیا (Garante Privacy): بیانیه رسمی پیرامون محکومیت ۸۰۵ میلیون یورویی متا به دلیل اسکرپ غیرقانونی گالری
- دیکریپت (Decrypt): تحلیل تخصصی دکترین ویتالیک بوترین در پذیرش طرح leanPCS و ارتقای EIP-8288
- تککرانچ (TechCrunch): بررسی اپلیکیشن تحقیقاتی پزشکی اپل با OpenEvidence و صندوق ۱ میلیارد یورویی Plural
- کسپرسکی سکیوریتی (Kaspersky ICS CERT): مستندات فارنزیک حمله زنجیره تأمین با سوءاستفاده از آسیبپذیری Log4Shell
پرسشهای متداول درباره تحولات ۱۷ نوامبر ۲۰۲۶
چرا نفوذ به سرور vCenter با آسیبپذیری Log4Shell تا این حد برای زنجیره تأمین خطرناک است؟
زیرا مهاجمان با تسخیر هایپروایزر به سرورهای بیلد و کلیدهای اختصاصی امضای دیجیتال کدها دست یافتند؛ رخنهای که میتوانست به انتشار بهروزرسانیهای رسمی آلوده به بدافزار در صدها سازمان بالادستی منجر شود.
منظور مدیرعامل لوکسور از اصطلاح «جنگل تاریک هوش مصنوعی» چیست؟
این اصطلاح توصیفکننده فضای سایبری نوظهوری است که در آن باتها و مدلهای خودمختار هوش مصنوعی به صورت خودکار پورتهای باز و سرورهای ماینینگ را اسکن کرده و توان پردازشی و پاداشها را بدون نیاز به فرمان انسانی به سرقت میبرند.
علت جریمه سنگین ۸۰۵ میلیون یورویی شرکت متا توسط رگولاتور ایتالیا چه بود؟
اپلیکیشن اندروید فیسبوک به طور پیشفرض و پنهانی کل آرشیو تصاویر، ویدئوها و فرادادههای مکانی گالری گوشی ۲۰ میلیون کاربر ایتالیایی را بدون اخذ رضایت تفکیکشده برای اهداف پردازش و هوش مصنوعی اسکرپ میکرد.
طرح leanPCS و EIP-8288 چگونه مشکل امضاهای پسا-کوانتومی اتریوم را حل میکند؟
این رویکرد به جای ثبت مستقیم امضاهای حجیم ۱ تا ۱۲۸ کیلوبایتی روی زنجیره اصلی، هزاران امضا را در ممپول با اثباتهای بازگشتی استارک تجمیع کرده و یک اثبات فشرده ۹۶ بایتی با کارمزد ناچیز ۲۰ تا ۴۰ هزار گس به لایه اول ارسال میکند.
هدف اپل از راهاندازی پروژه تحقیقاتی سلامت با مشارکت ۲۰۰ هزار کاربر چیست؟
اپل با ادغام پلتفرم پزشکی OpenEvidence به دنبال ممیزی بالینی ضریب خطای مدلهای زبانی در ارزیابی سنسورهای HealthKit و اخذ تاییدیههای رسمی از سازمان غذا و داروی آمریکا به عنوان نرمافزار تشخیصی است.
اهمیت بسته سرمایهگذاری ۱.۱ میلیارد دلاری صندوق Plural برای اروپا چیست؟
این صندوق با تزریق سرمایه به شرکتهای پیشتازی چون هلسینگ و پروکسیما فیوژن، استراتژی خودکفایی قاره اروپا در حوزه هوش مصنوعی رزمی و گداخت هستهای را برای رقابت با غولهای فناوری آمریکا و چین تقویت میکند.
گالری تصاویر تکمیلی: تکین نایت ۱۷ نوامبر: نفوذ vCenter، هک Luxor و جریمه متا