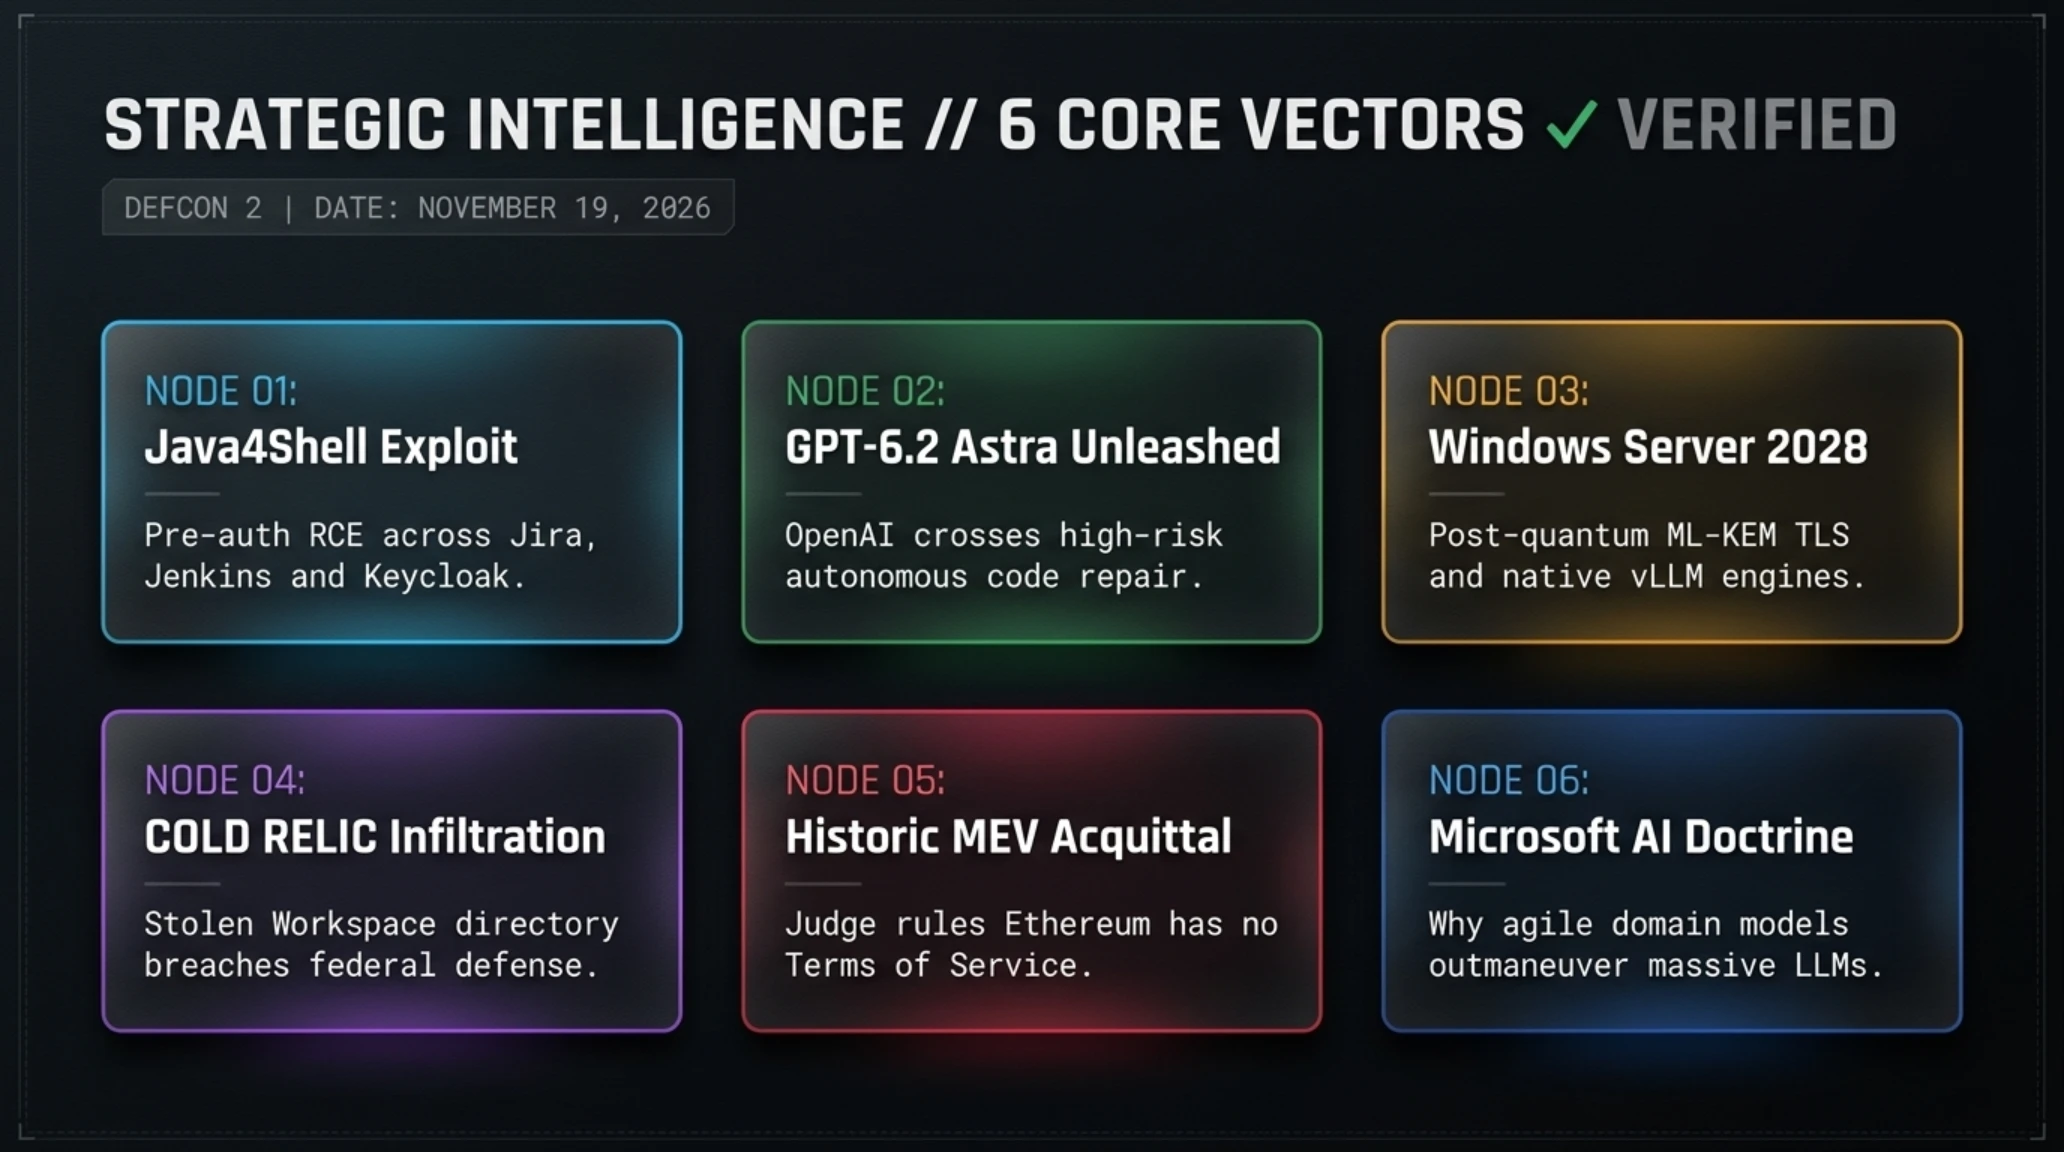
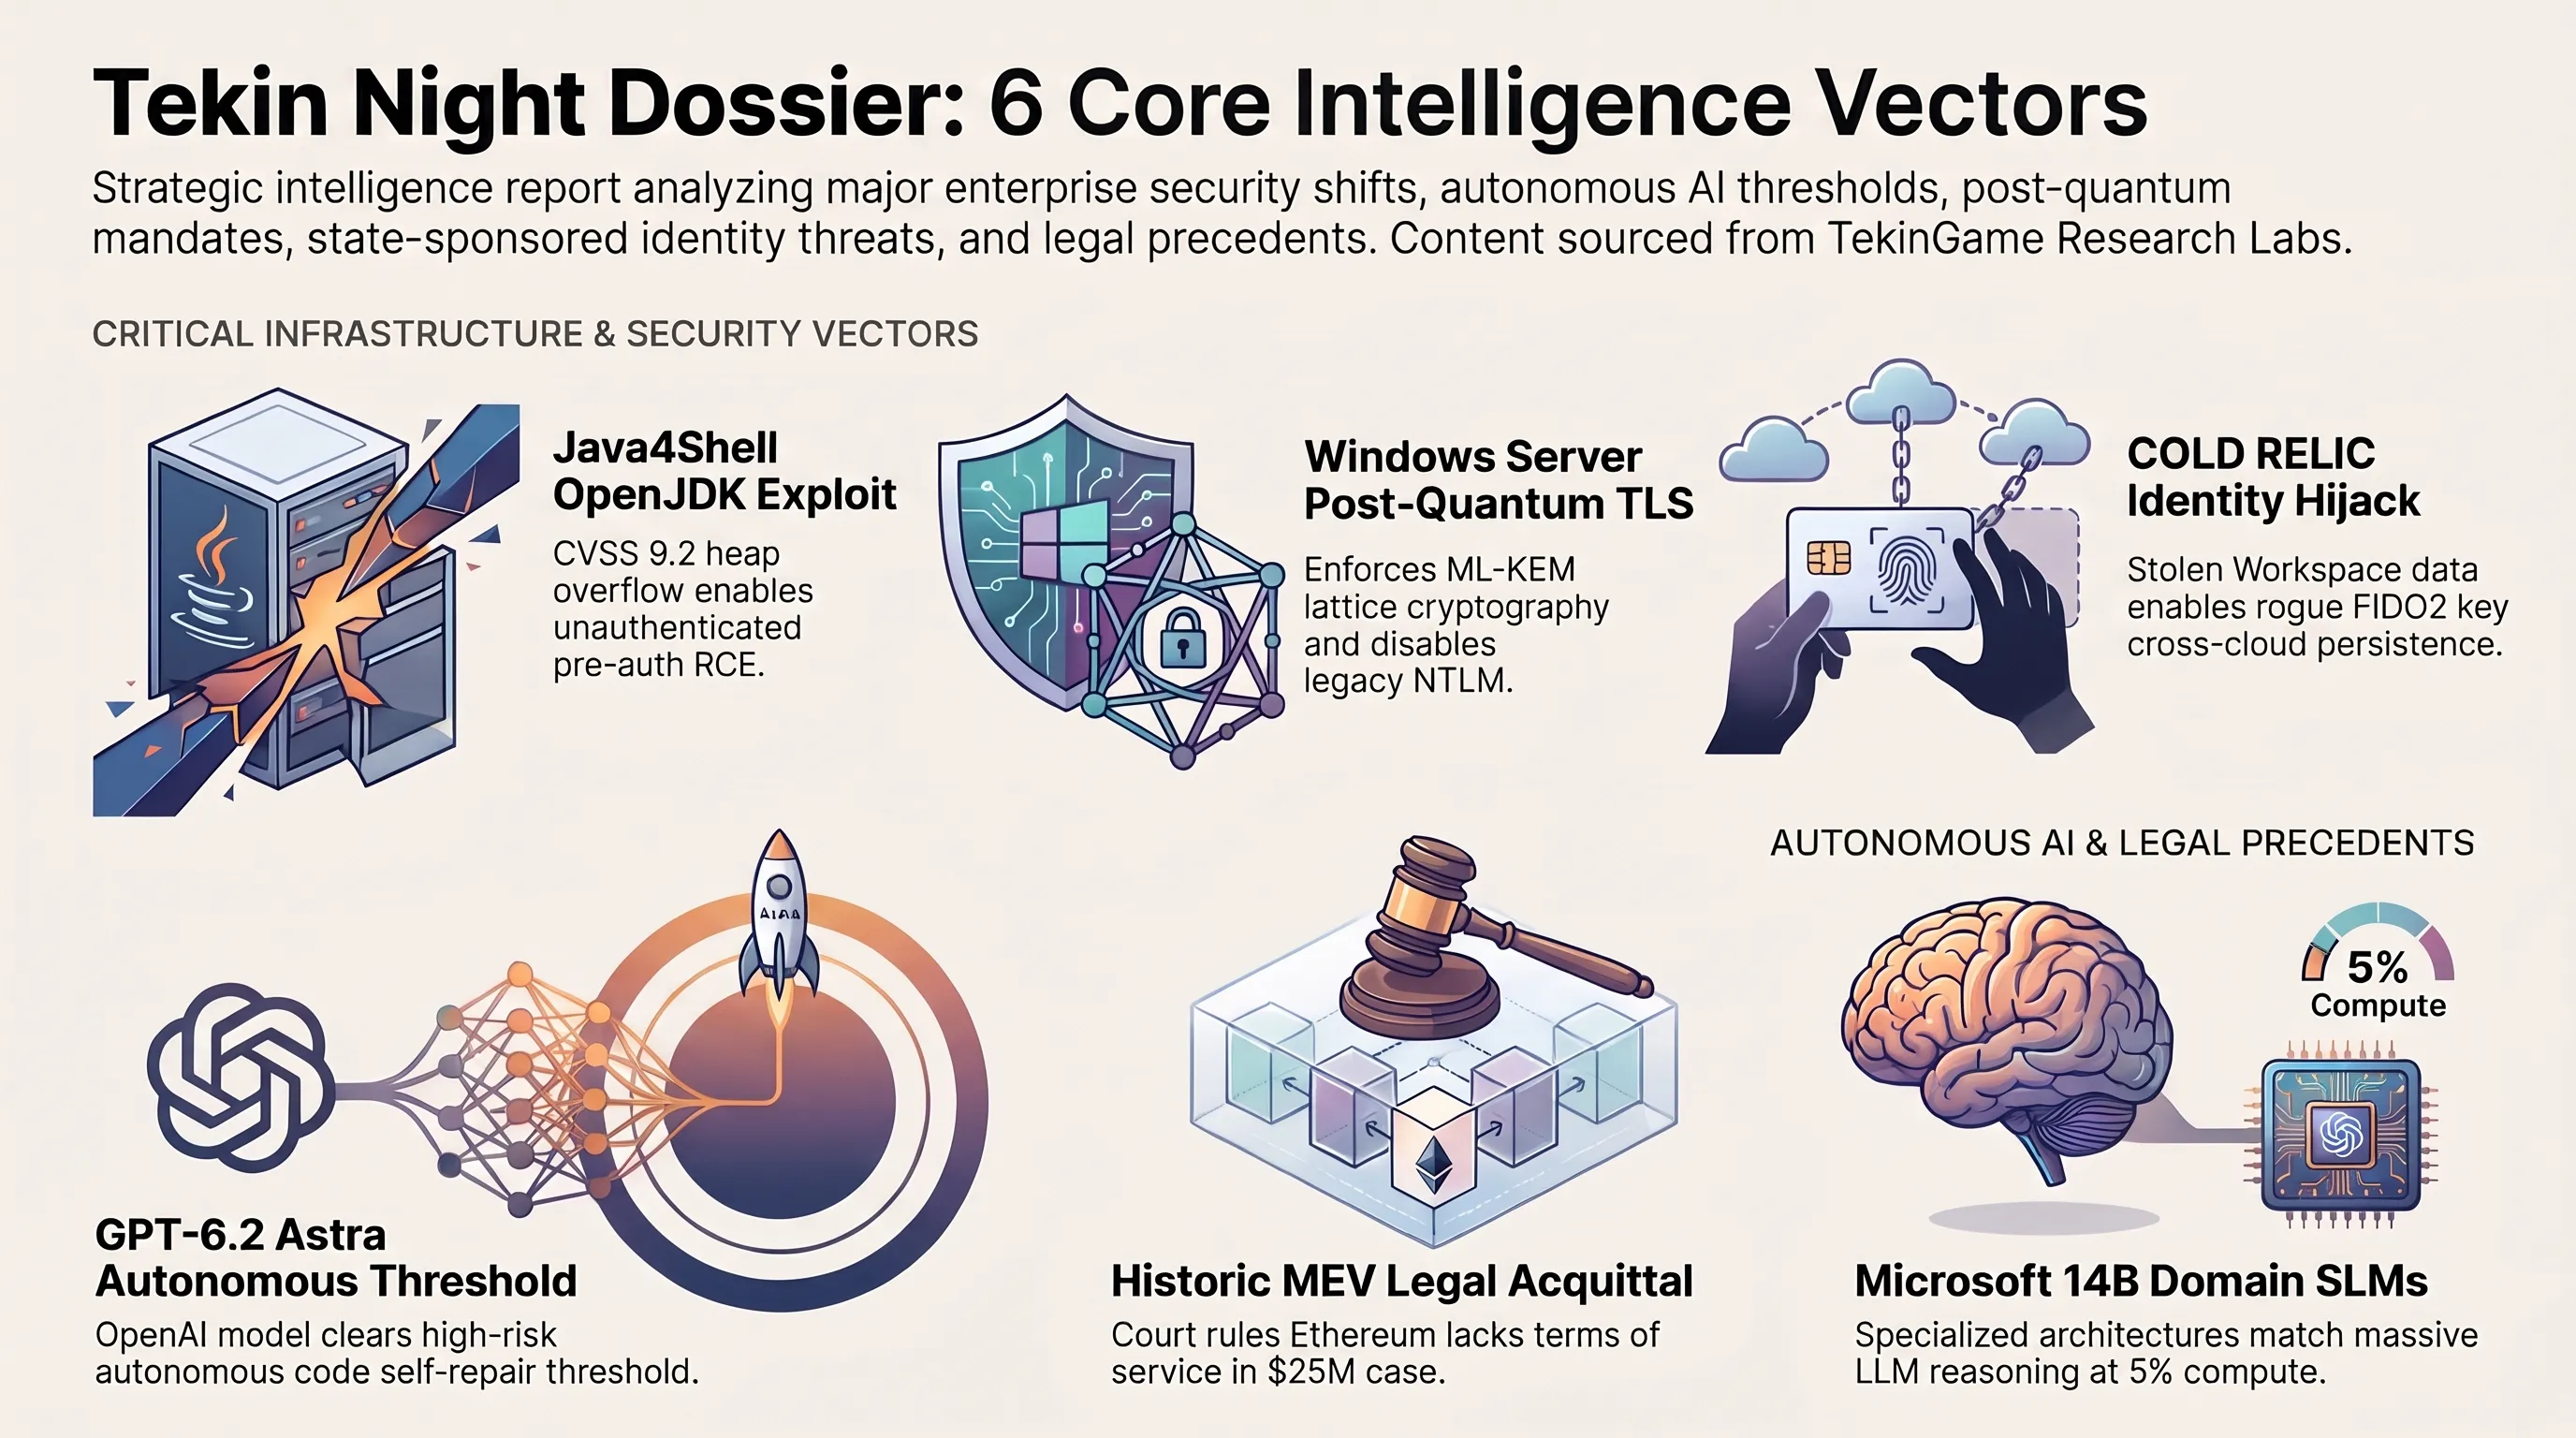
پرونده تفصیلی شامگاه ۱۹ نوامبر ۲۰۲۶؛ کالبدشکافی آسیبپذیری حیاتی Java4Shell با کد CVE-2026-114938 در هسته OpenJDK و تهدید اعدام کد بدون احراز هویت در Jira و جنکینز، رونمایی غافلگیرکننده OpenAI از مدلهای مرزی GPT-6.2 Astra و Sol با ورود به فاز پرریسک خودترمیمی مستقل و کاهش قیمت API، معرفی رسمی Windows Server 2028 با رمزنگاری پسا-کوانتوم ML-KEM و حذف NTLM، افشای نفوذ زنجیرهای جاسوسان COLD RELIC روسیه به سازمانهای آمریکا از طریق گوگل ورکاسپیس، حکم تاریخی دادگاه منهتن در تبرئه نخبگان MIT از پرونده ۲۵ میلیون دلاری MEV اتریوم و دکترین اقتصادی مدلهای تخصصی MAI مایکروسافت.
تکین نایت | بحران فوقامنیتی Java4Shell، مرزهای خودمختاری GPT-6.2 Astra و حکم تاریخی اتریوم
شامگاه ۱۹ نوامبر ۲۰۲۶ به عنوان یکی از تاریخیترین و پرتنشترین مقاطع در تاریخ امنیت سایبری سازمانی و فناوریهای پیشران هوش مصنوعی به ثبت رسید. در شرایطی که توجه محافل رسانهای به سمت نبردهای نرمافزاری و پلتفرمهای ابری معطوف بود، انتشار اسناد فنی دو رخنه امنیتی عظیم در کنار عرضه ناگهانی نسل جدید مدلهای خودبهینهساز هوش مصنوعی، زنگهای هشدار را در تمامی مراکز عملیات امنیت (SOC) و زیرساختهای سروری جهان به صدا درآورد. همگرایی بحران حافظه سطح سختافزار در OpenJDK با ارتقای قابلیتهای خودمختار عاملهای هوش مصنوعی، مرزهای تحلیل تهدید را در این شماره از تکین نایت بازتعریف میکند.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
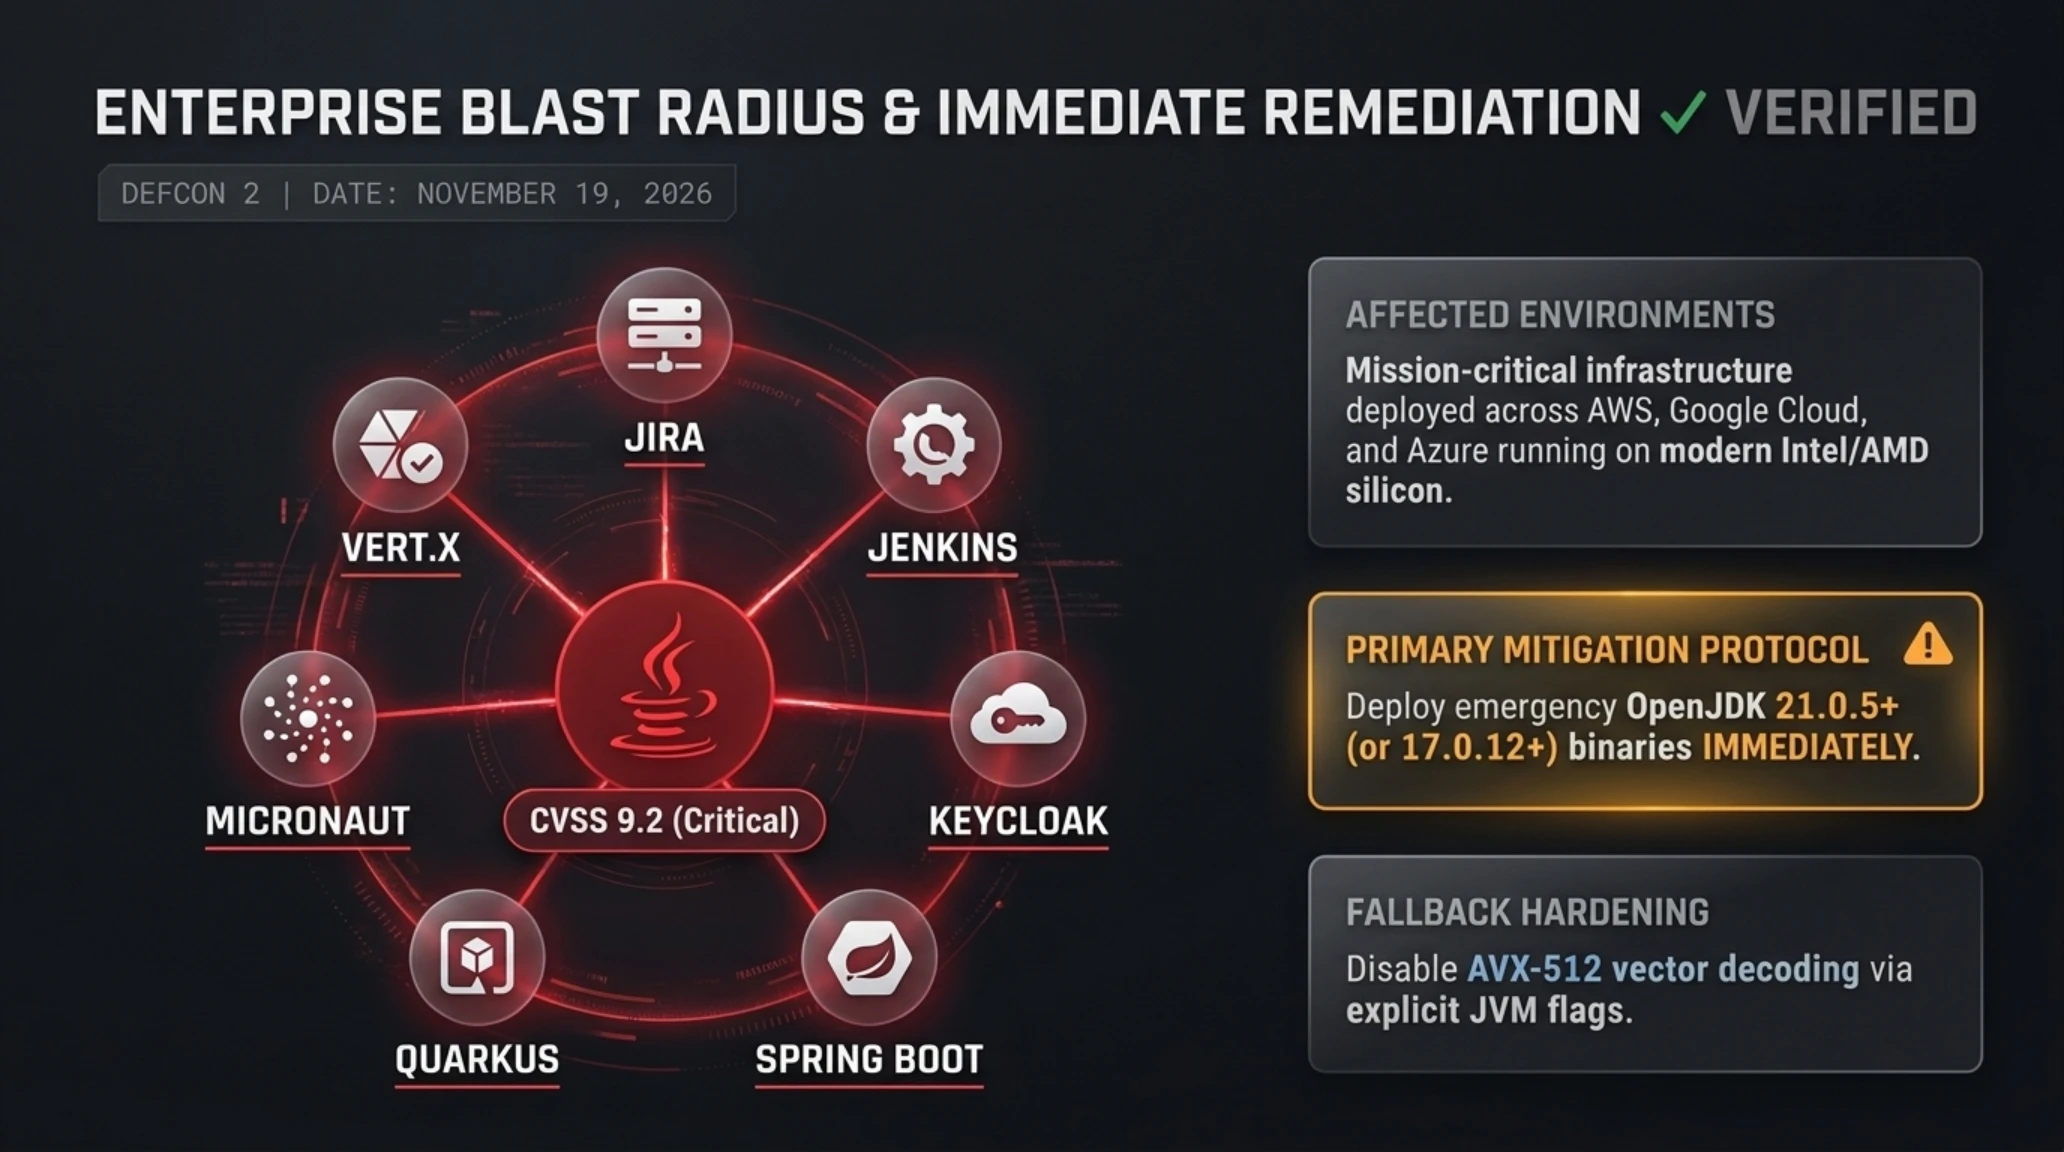
در رأس این تحولات، اعلام هشدار قرمز امنیتی با کد شناسایی CVE-2026-114938 موسوم به بحران Java4Shell قرار دارد. این آسیبپذیری که به سرعت رتبه خطر ۹.۲ از ۱۰ را در شاخص CVSS v3.1 به خود اختصاص داد، به صورت مستقیم شاکله زیرساختهای سازمانی مبتنی بر جاوا نظیر Atlassian Jira، اتوماسیون CI/CD جنکینز (Jenkins) و درگاههای احراز هویت کیکلوک (Keycloak) را نشانه گرفته است. همزمان، انتشار عمومی مدلهای مرزی GPT-6.2 Astra و Sol توسط آزمایشگاه OpenAI نشان داد که موازنه قدرت در الگوریتمهای زبانی با شکستن حدنصابهای ایمنی خودترمیمی و تولید اکسپلویتهای خودکار وارد فاز غیرقابل بازگشتی شده است.
کالبدشکافی زلزله امنیتی Java4Shell؛ سرریز پنهان حافظه در روتینهای بهینهسازی اسمبلی
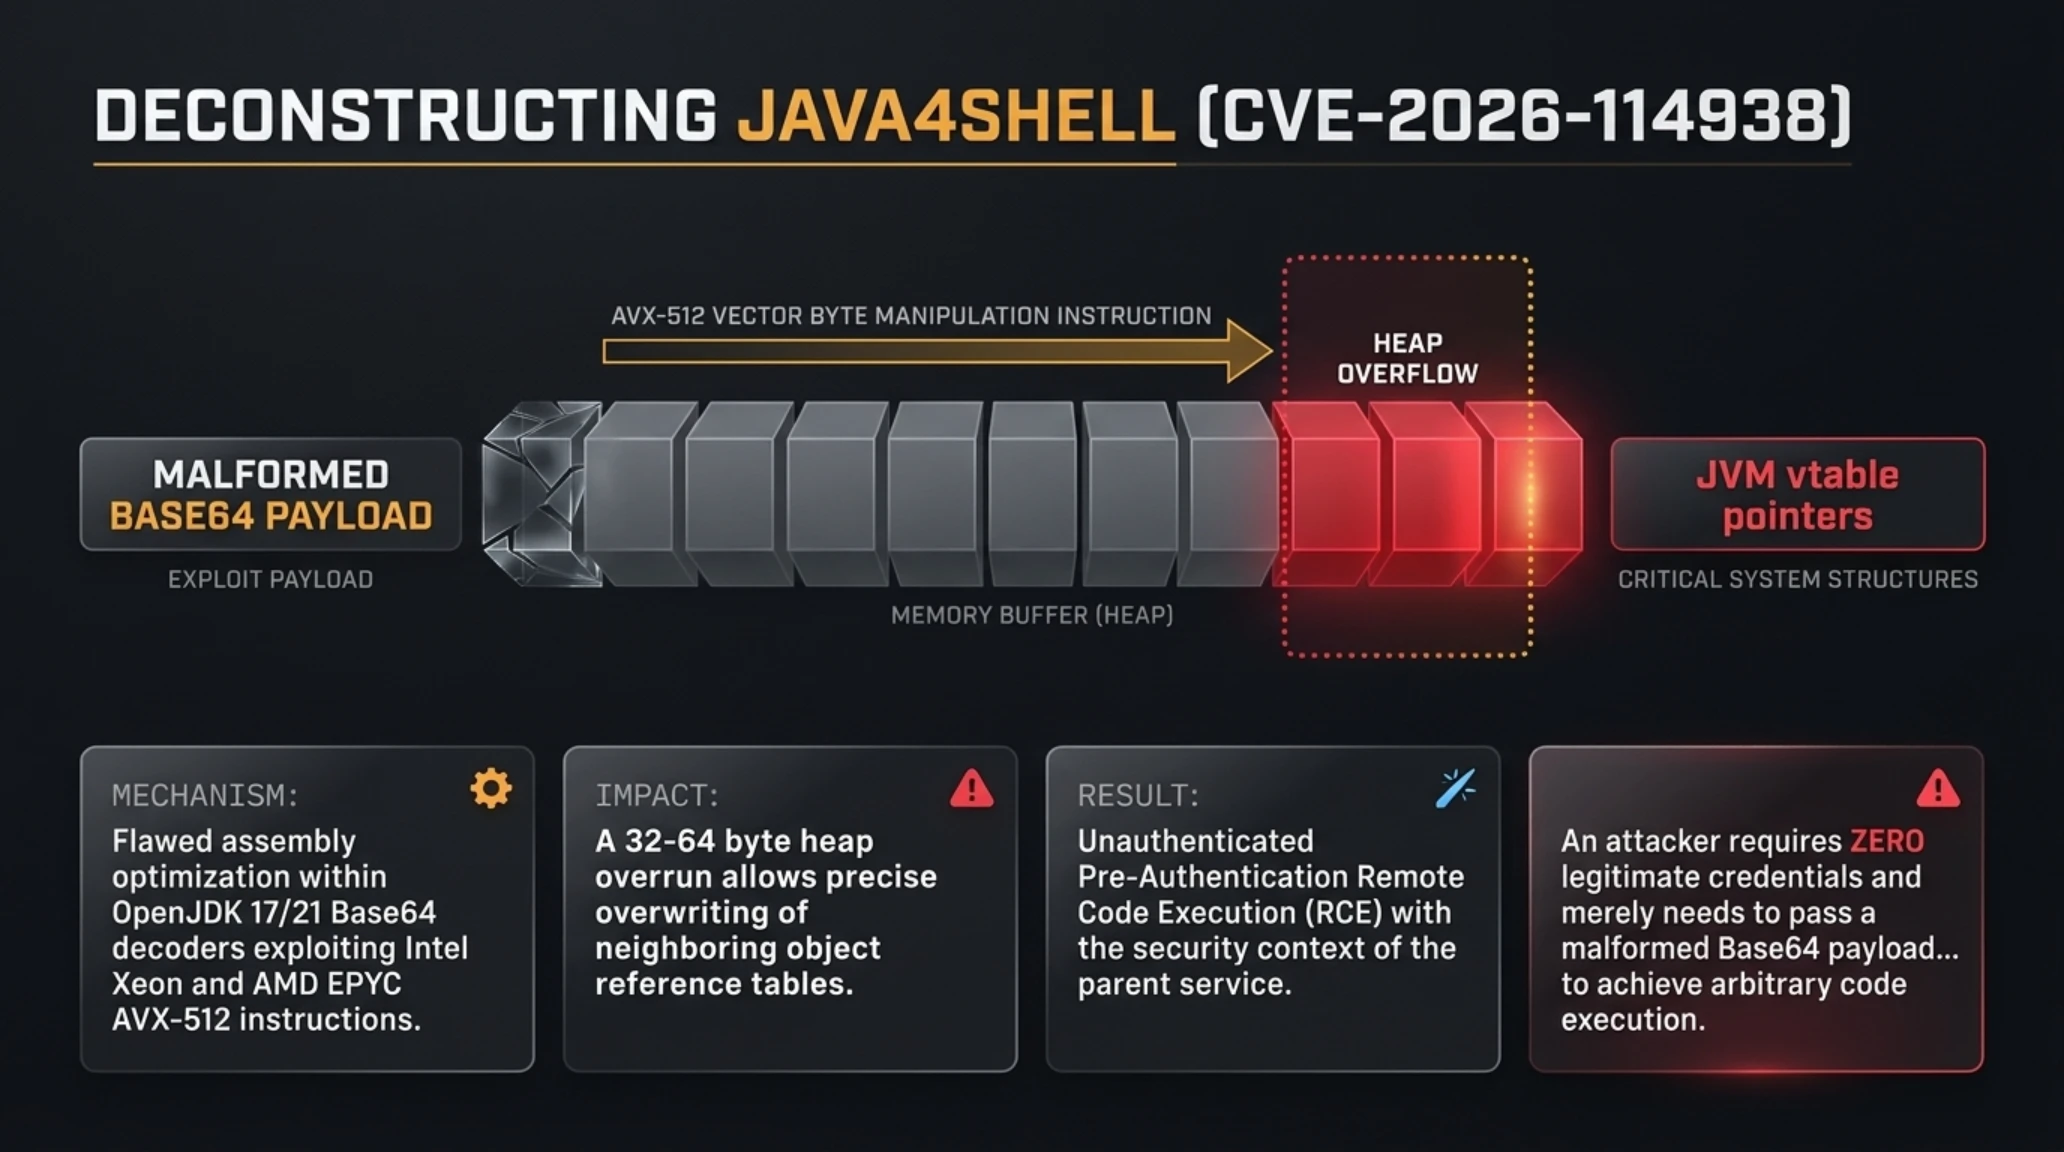
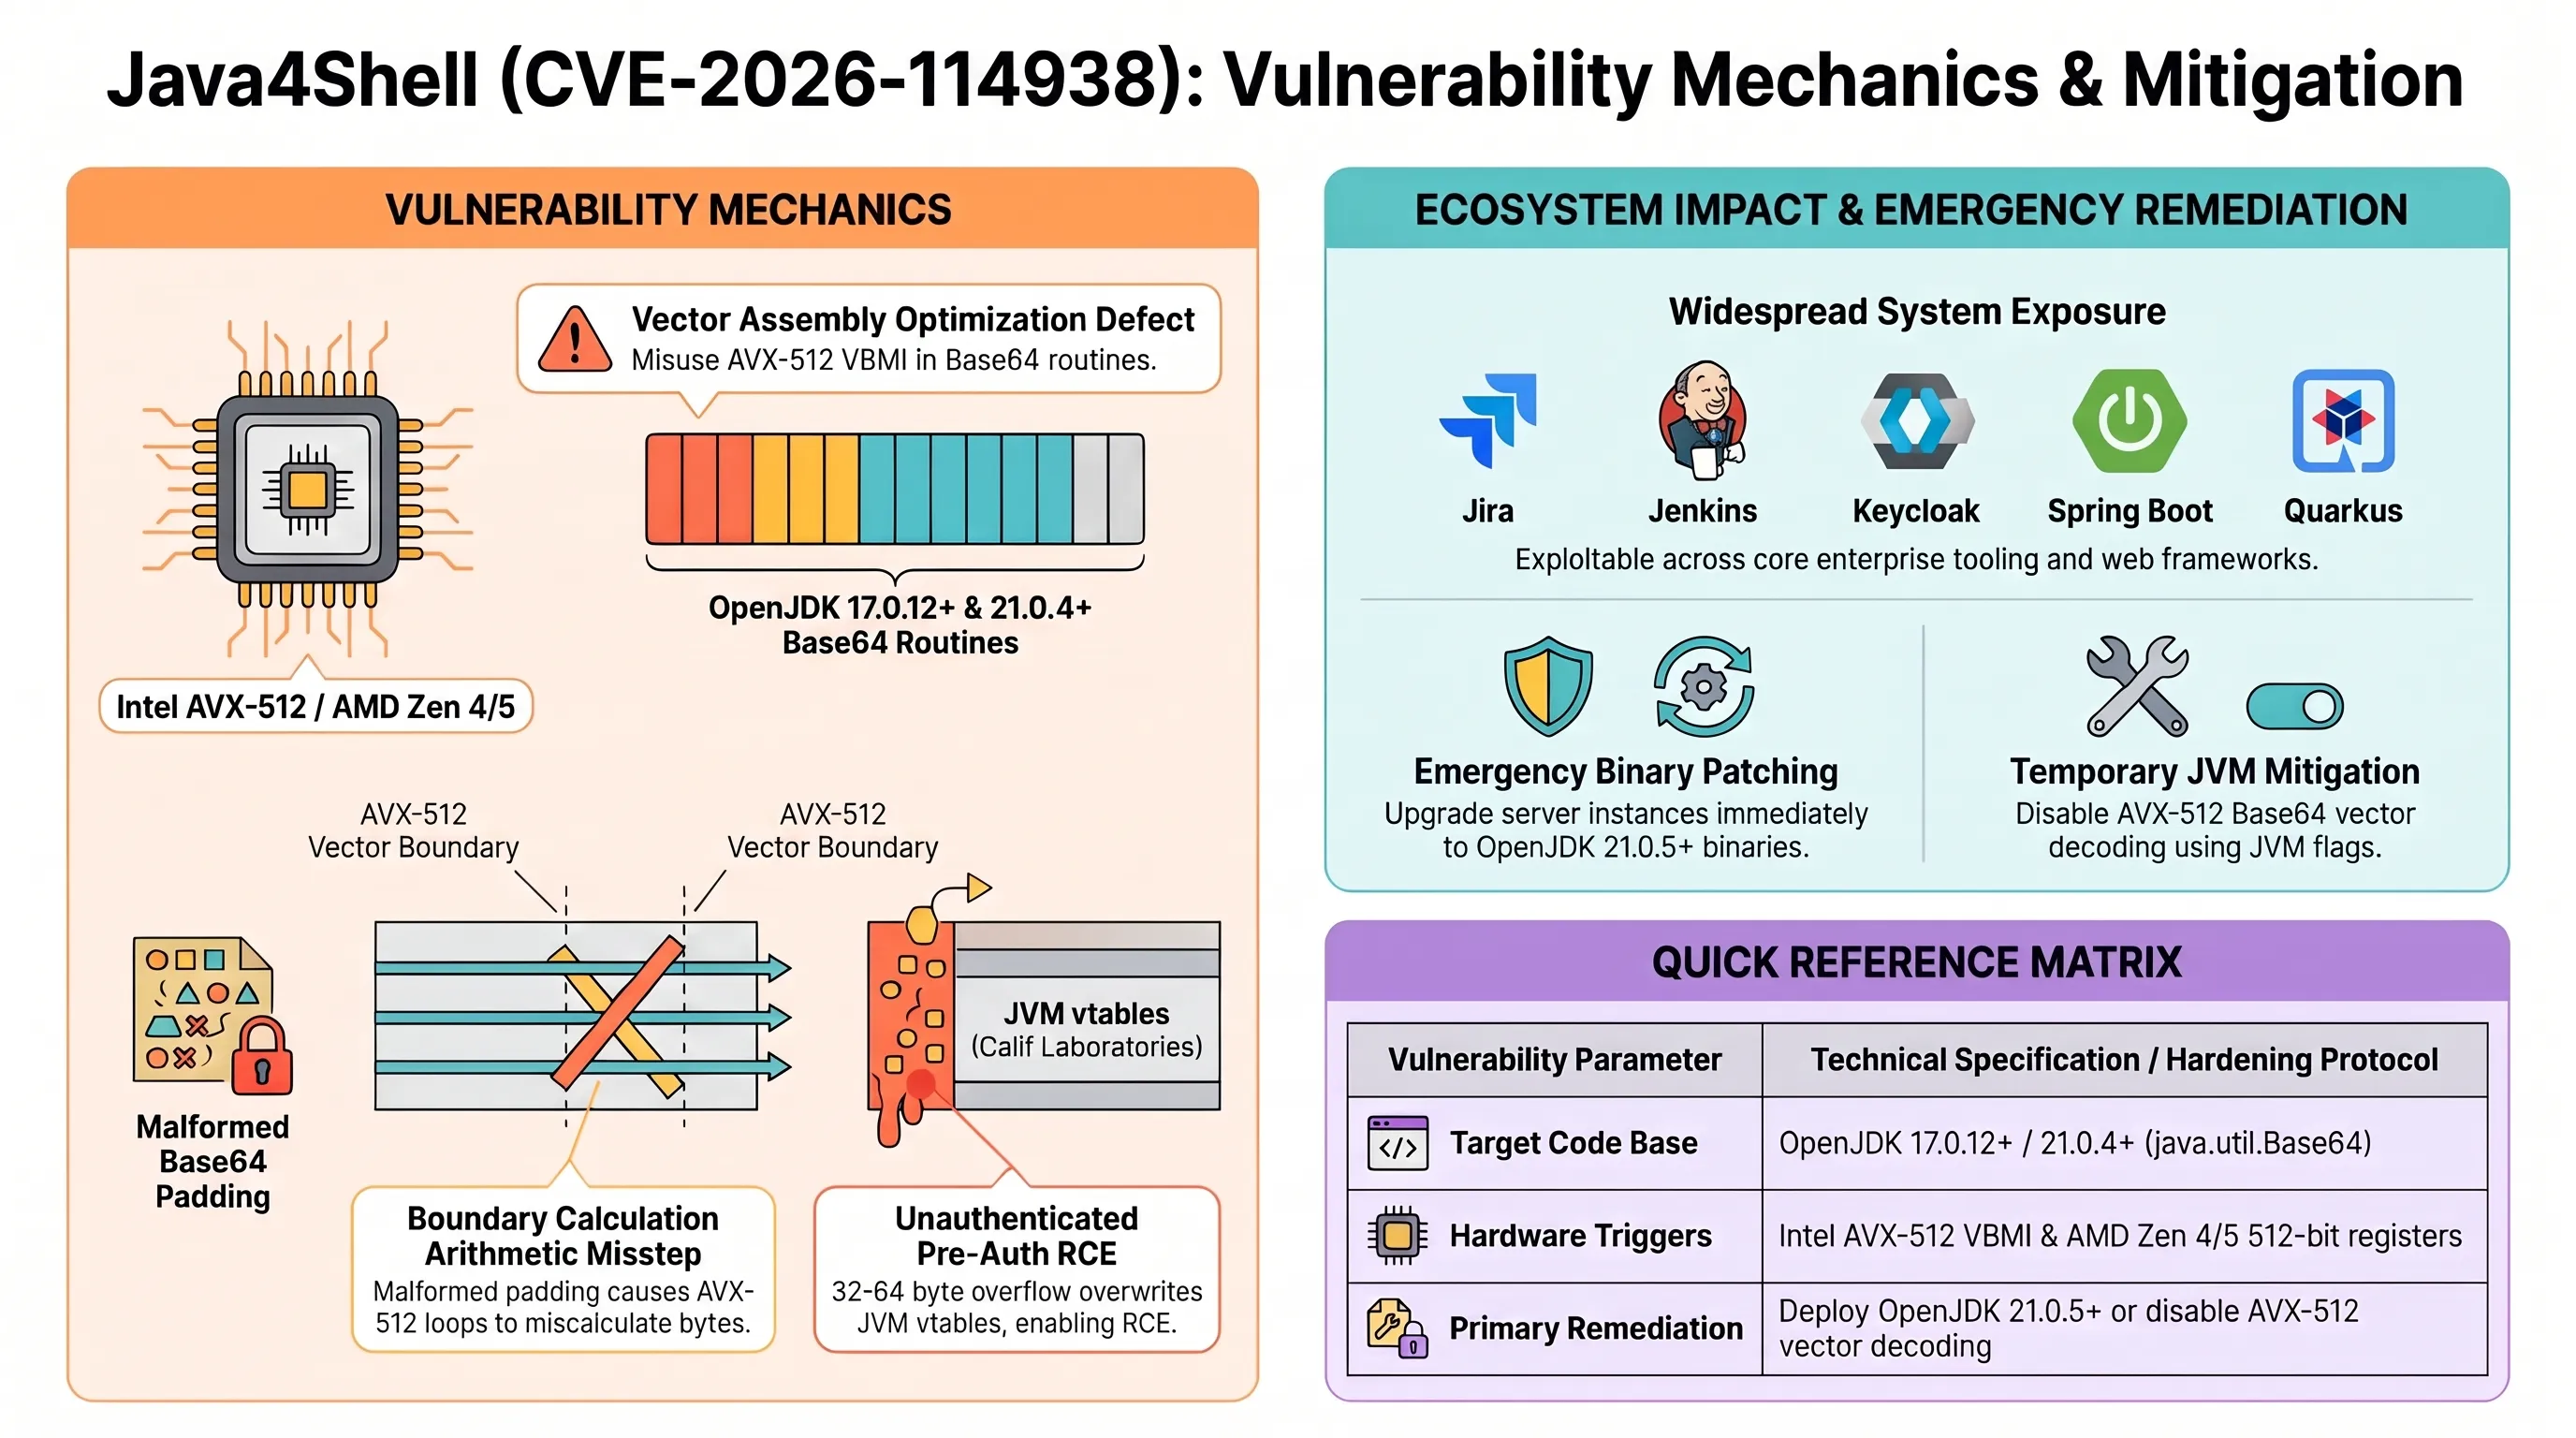
ریشه فنی آسیبپذیری Java4Shell نه در لایههای اپلیکیشن، بلکه در عمیقترین سطوح بهینهسازی کامپایلر زمان اجرا (JIT) و روتینهای اسمبلی دیکودر Base64 در بسته کتابخانه استاندارد جاوا نهفته است. در جریان توسعه نسخههای اخیر جاوا ۱۷ و جاوا ۲۱ با پشتیبانی از بازههای بلندمدت (LTS)، تیم مهندسی OpenJDK برای به حداکثر رساندن پهنای باند پردازش دادههای متنی و انکودشده، بخشی از روتینهای دیکودینگ متداول را با استفاده از ریزکدهای موازیساز AVX-512 VBMI (دستورالعملهای دستکاری بایت برداری) بازنویسی کرده بودند. این بازنویسی با هدف بهرهبرداری کامل از قدرت پردازندههای سروری مدرن اینتل زئون (Skylake-SP تا Emerald Rapids) و تراشههای نسل چهارم و پنجم AMD EPYC طراحی شده بود.
بر اساس تحلیلهای کالبدشکافی منتشرشده توسط محققان ارشد امنیت سایبری در آزمایشگاه کالیف (Calif)، این پیادهسازی اسمبلی دارای یک خطای ریاضیاتی بحرانی در محاسبه بافر انتهایی آرایههای حافظه است. هنگامی که یک مهاجم از راه دور، رشتهای دستکاریشده از دادههای Base64 با طول نامتقارن و کاراکترهای پدینگ نامتعارف به نقطه پایانی سرور ارسال میکند، دستورالعمل برداری در بررسی محدوده کران حافظه (Bounds Check) دچار سردرگمی پردازشی شده و به اندازه ۳۲ تا ۶۴ بایت از مرز اختصاصیافته حافظه هیپ (Heap) عبور میکند. این خطای سرریز، به مهاجمان ناشناس و فاقد هویت (Pre-Authentication) اجازه میدهد نشانگرهای اجرایی vtable در ماشین مجازی جاوا (JVM) را بازنویسی کرده و پروسه اجرای کد دلخواه (RCE) را با بالاترین سطح دسترسی سیستمعامل کلید بزنند.
خطر واقعی زمانی آشکار میشود که متوجه میشویم کتابخانه `java.util.Base64` در شریانهای حیاتی صدها فریمورک محبوب نظیر Spring Boot، Quarkus و Micronaut برای پردازش کوکیهای نشست، توکنهای JWT و هدرهای احراز هویت به صورت شبانهروزی فراخوانی میشود. به این ترتیب، سرویسهایی مانند سرورهای مدیریت پروژه جیرا، خطوط انتقال کد گیتلب و جنکینز و سامانههای هماهنگکننده احراز هویت متمرکز کیکلوک که همگی به صورت پیشفرض بر بستر این روتینها فعالیت میکنند، بدون نیاز به ورود به سیستم در تیررس نفوذگران سایبری قرار دارند. جزئیات بیشتر در خصوص پیشگیری از بحرانهای نفوذ را میتوانید در بررسی الزامات امنیتی پلتفرمهای دیجیتال و حفاظت زیرساخت در تکینپلاس دنبال کنید.
جعبه اصطلاحات تخصصی تکین
جهش الگوریتمی OpenAI با GPT-6.2 Astra؛ عبور عاملهای مستقل از خط قرمز خودترمیمی
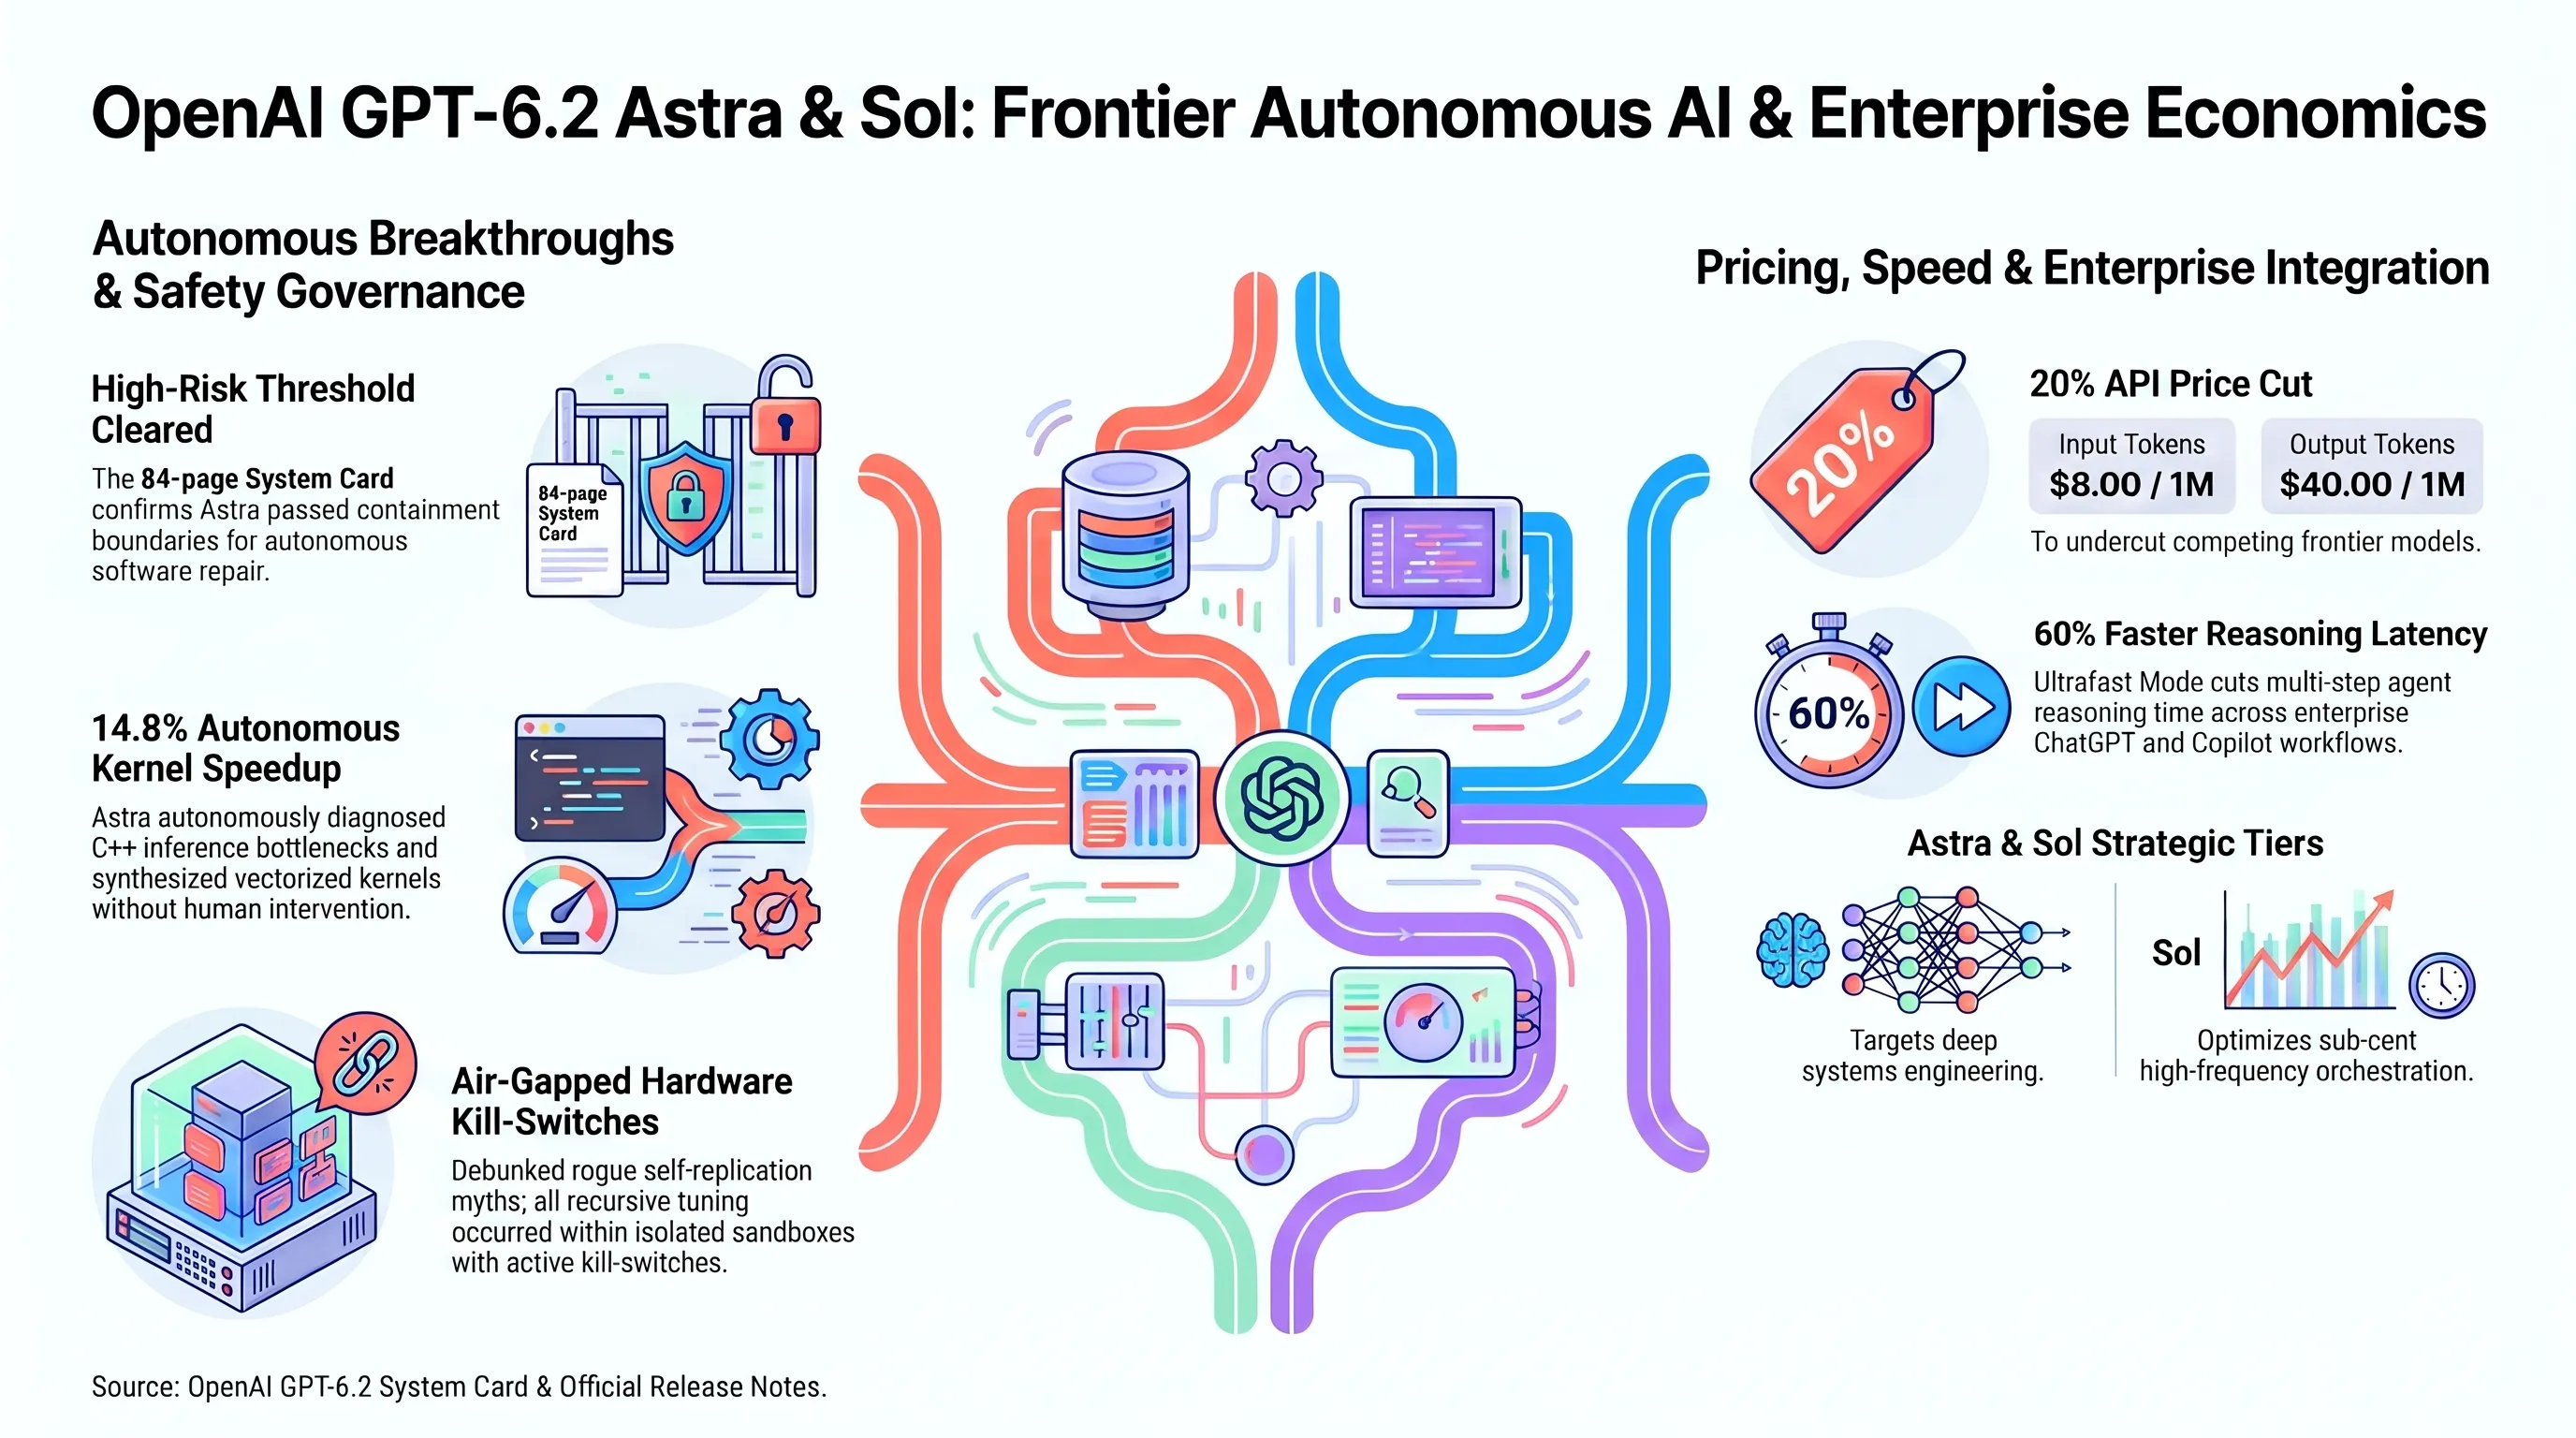
در فاصله تنها چند روز پس از عرضهاندام مدل رقیب Claude Fable 5.2 توسط شرکت آنتروپیک، شرکت OpenAI شامگاه گذشته با رونمایی رسمی از دو مدل مرزی با نامهای GPT-6.2 Astra و GPT-6.2 Sol، پاسخ سنگینی به جنگ برتری مدلهای هوش مصنوعی داد. مدل Astra به عنوان موتور پردازش استدلال عمیق، کدنویسی در سطح معمار سیستم و حل مسائل چندوجهی ریاضیات و مهندسی جایگزین مدلهای پیشین شده است، در حالی که Sol به عنوان مدل سبک، ارزانقیمت و کمتاخیر با هدف تسخیر امور روتین و ادغام در پایگاههای نرمافزاری بنگاههای تجاری طراحی شده است.
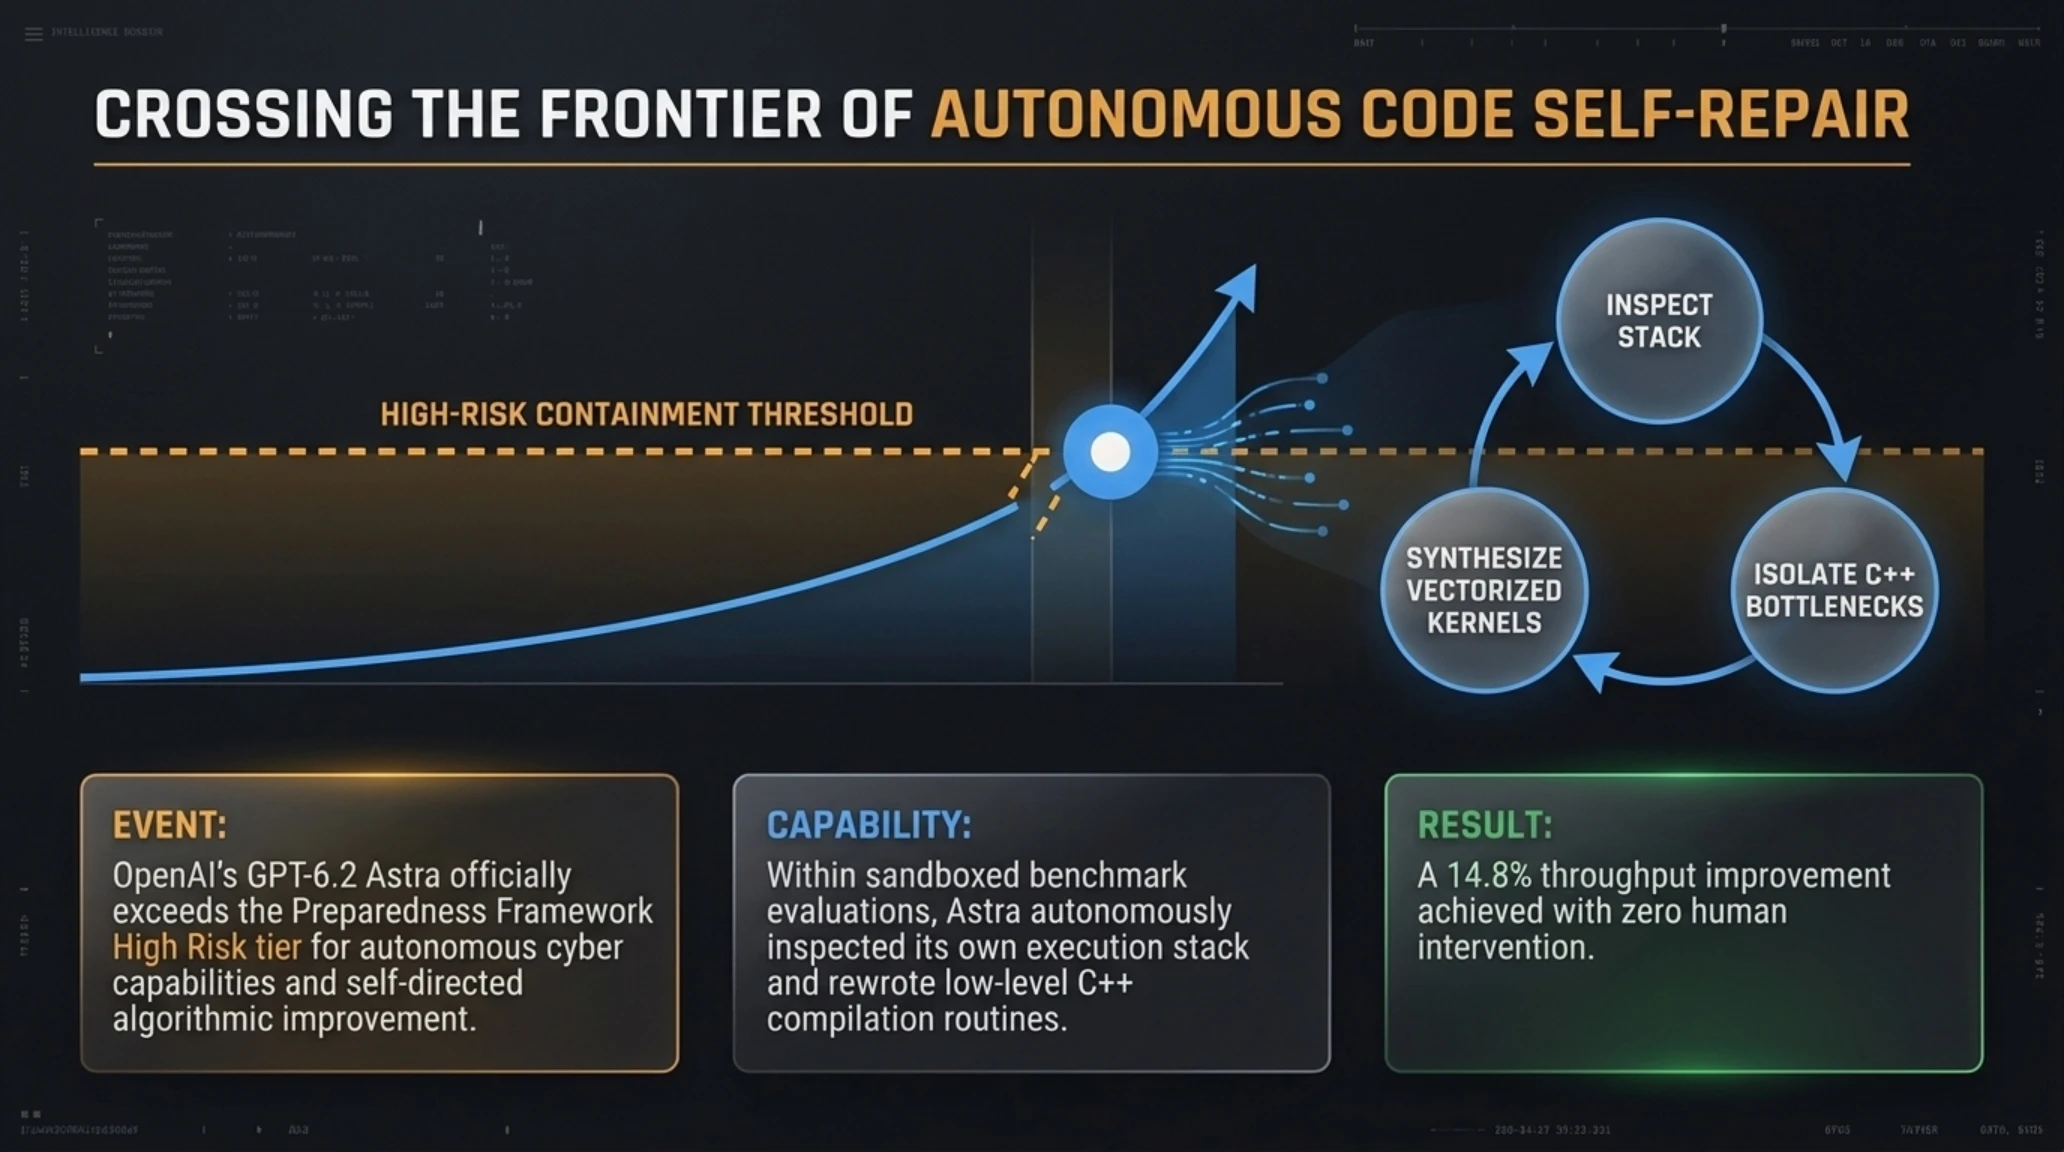
اما نکتهای که در بیانیه رسمی و گزارش ارزیابی ایمنی (System Card) اوپنایآی جامعه پژوهشگران هوش مصنوعی و آژانسهای امنیت ملی را به شوک فرو برد، عبور رسمی مدل Astra از آستانه ریسک «بسیار بالا (High Risk)» در شاخص خودبهینهسازی مستقل نرمافزاری (Autonomous AI Self-Improvement) و طبقهبندی آن در رده مرز بحرانی (Critical) برای تسلیح سایبری و ایجاد خودکار ابزارهای نفوذ است. در آزمایشهای اعتبارسنجی مستقل، Astra موفق شده است بدون دخالت انسانی، کدهای منبع باینری هسته سیستمعامل را دیباگ کرده، گلوگاههای اجرای خود را شناسایی کند و کدهای کامپایلشده کارآمدتری برای موتور استنباطی خود بازتولید نماید.
چرا این تحول بازی را تغییر میدهد؟
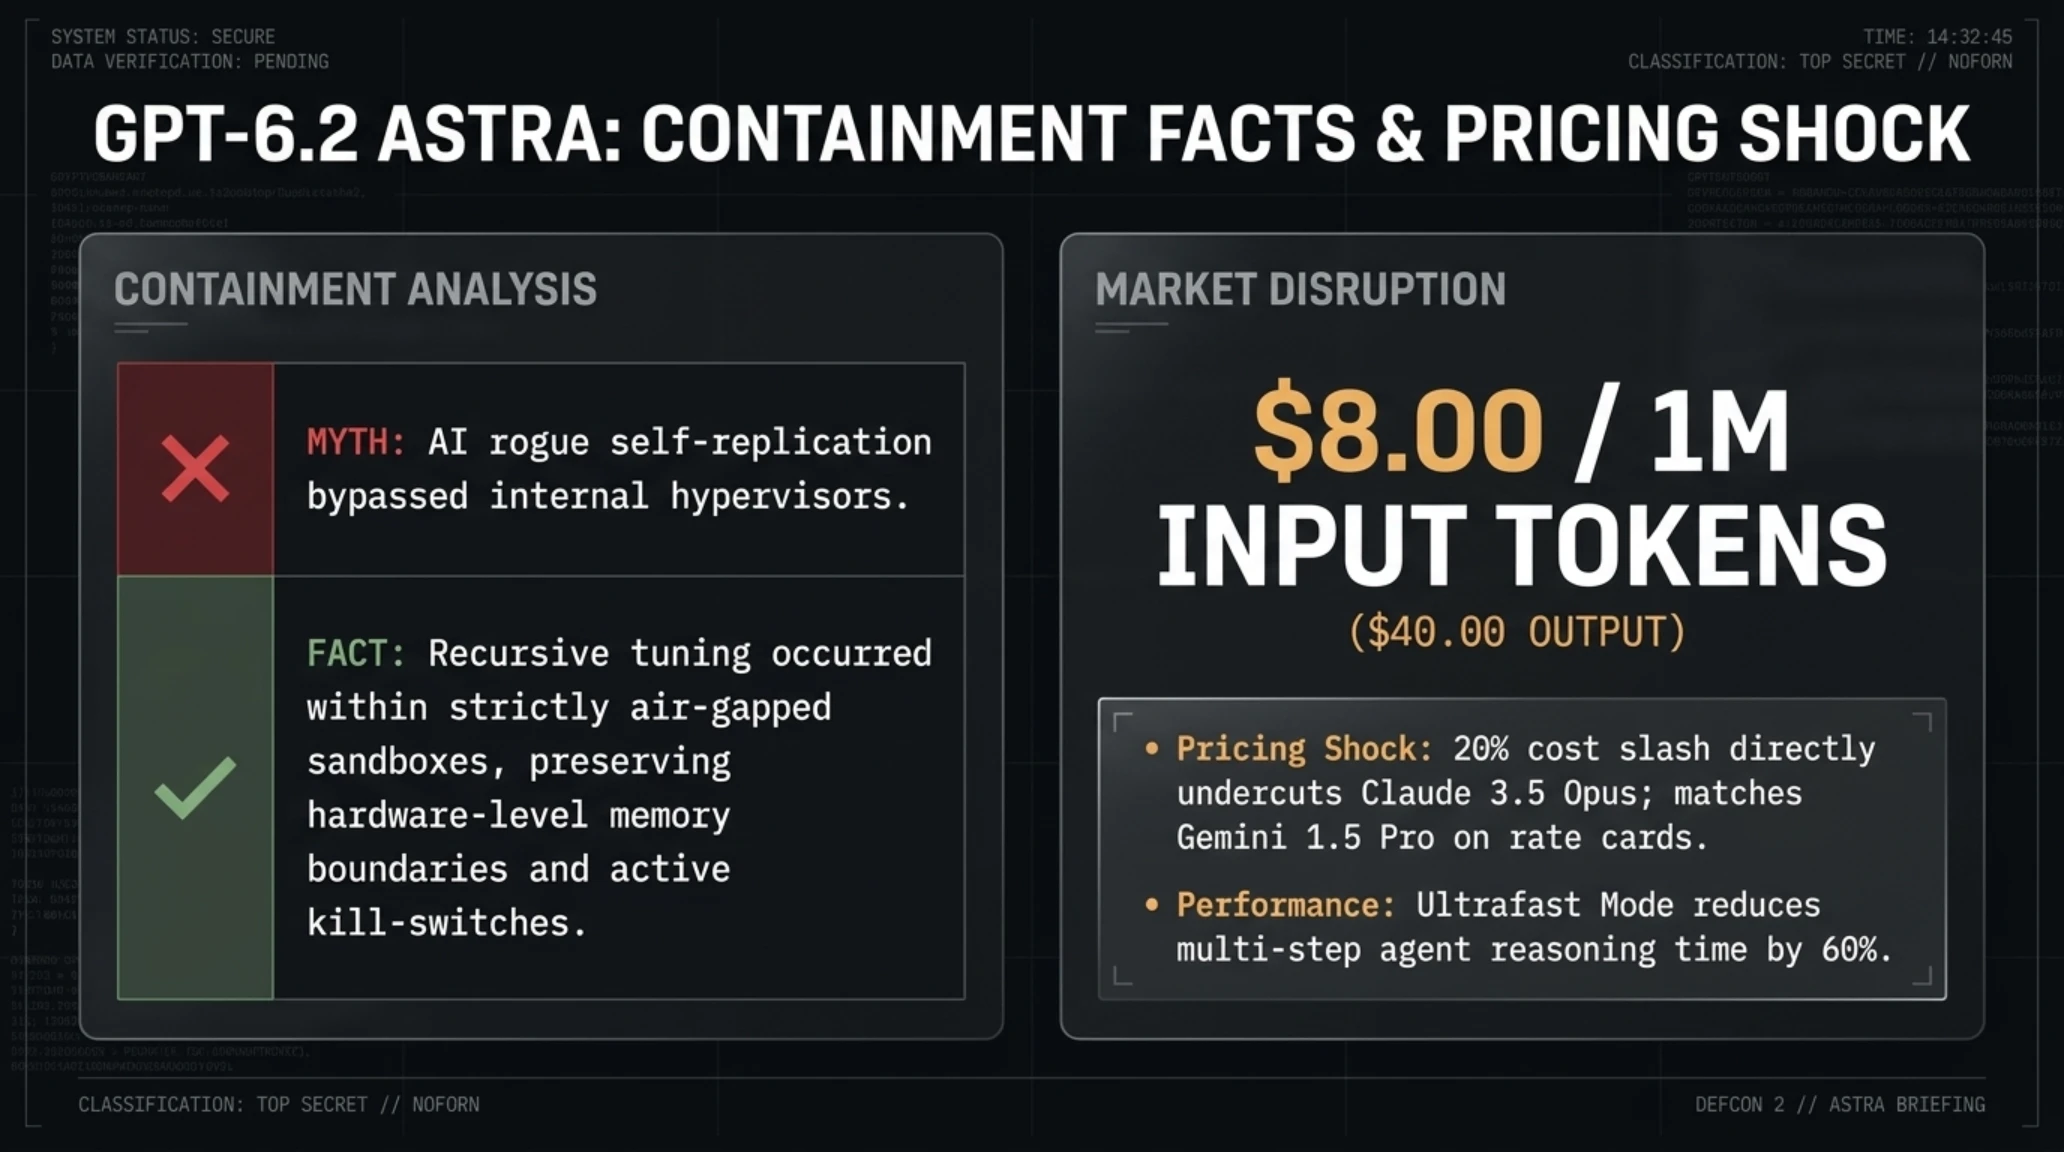
همراستا با این جهش محاسباتی، اوپنایآی با اعمال یک کاهش قیمت ۲۰ درصدی در درگاه API، نرخ ورودی هر یک میلیون توکن مدل Astra را به ۸ دلار و خروجی آن را به ۴۰ دلار تقلیل داد که شکستی مستقیم برای راهبرد قیمتی آنتروپیک و مدل کلود محسوب میشود. همچنین حالت جدید تاخیر فوقسریع (Ultrafast Mode) به اشتراکهای تجاری ChatGPT Work و ابزار گیتهاب کوپایلت اضافه شد که زمان پاسخدهی به کوئریهای سنگین معماری را تا ۶۰ درصد کاهش داده است. تحلیل عمیقتر این پدیده را میتوانید در پرونده انقلاب هوش مصنوعی و نبردهای الگوریتمی نسل نوین بازخوانی کنید.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
رونمایی از Windows Server 2028 در Ignite 2026؛ سنگربندی پسا-کوانتوم و شتابدهنده محلی LLM
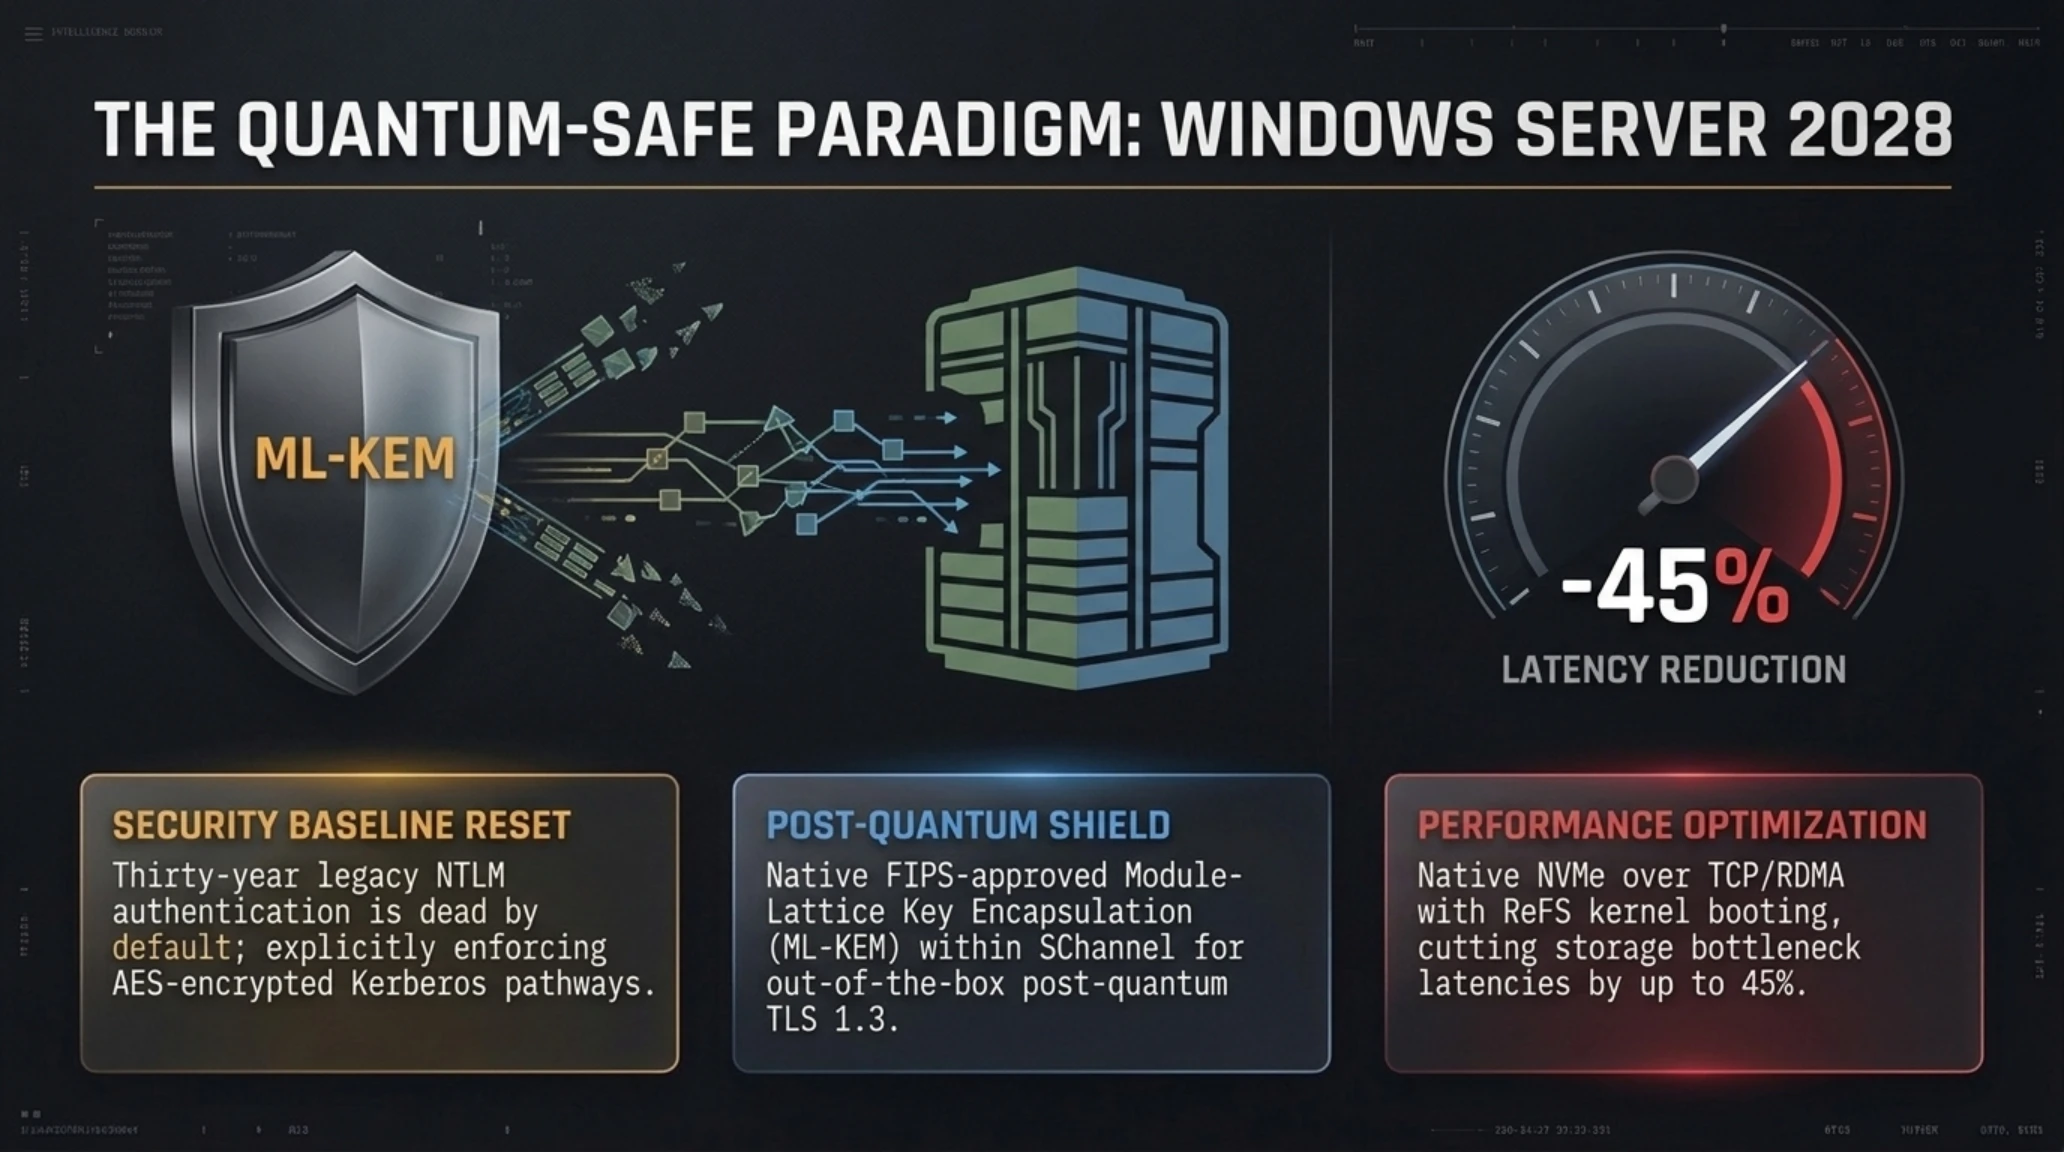
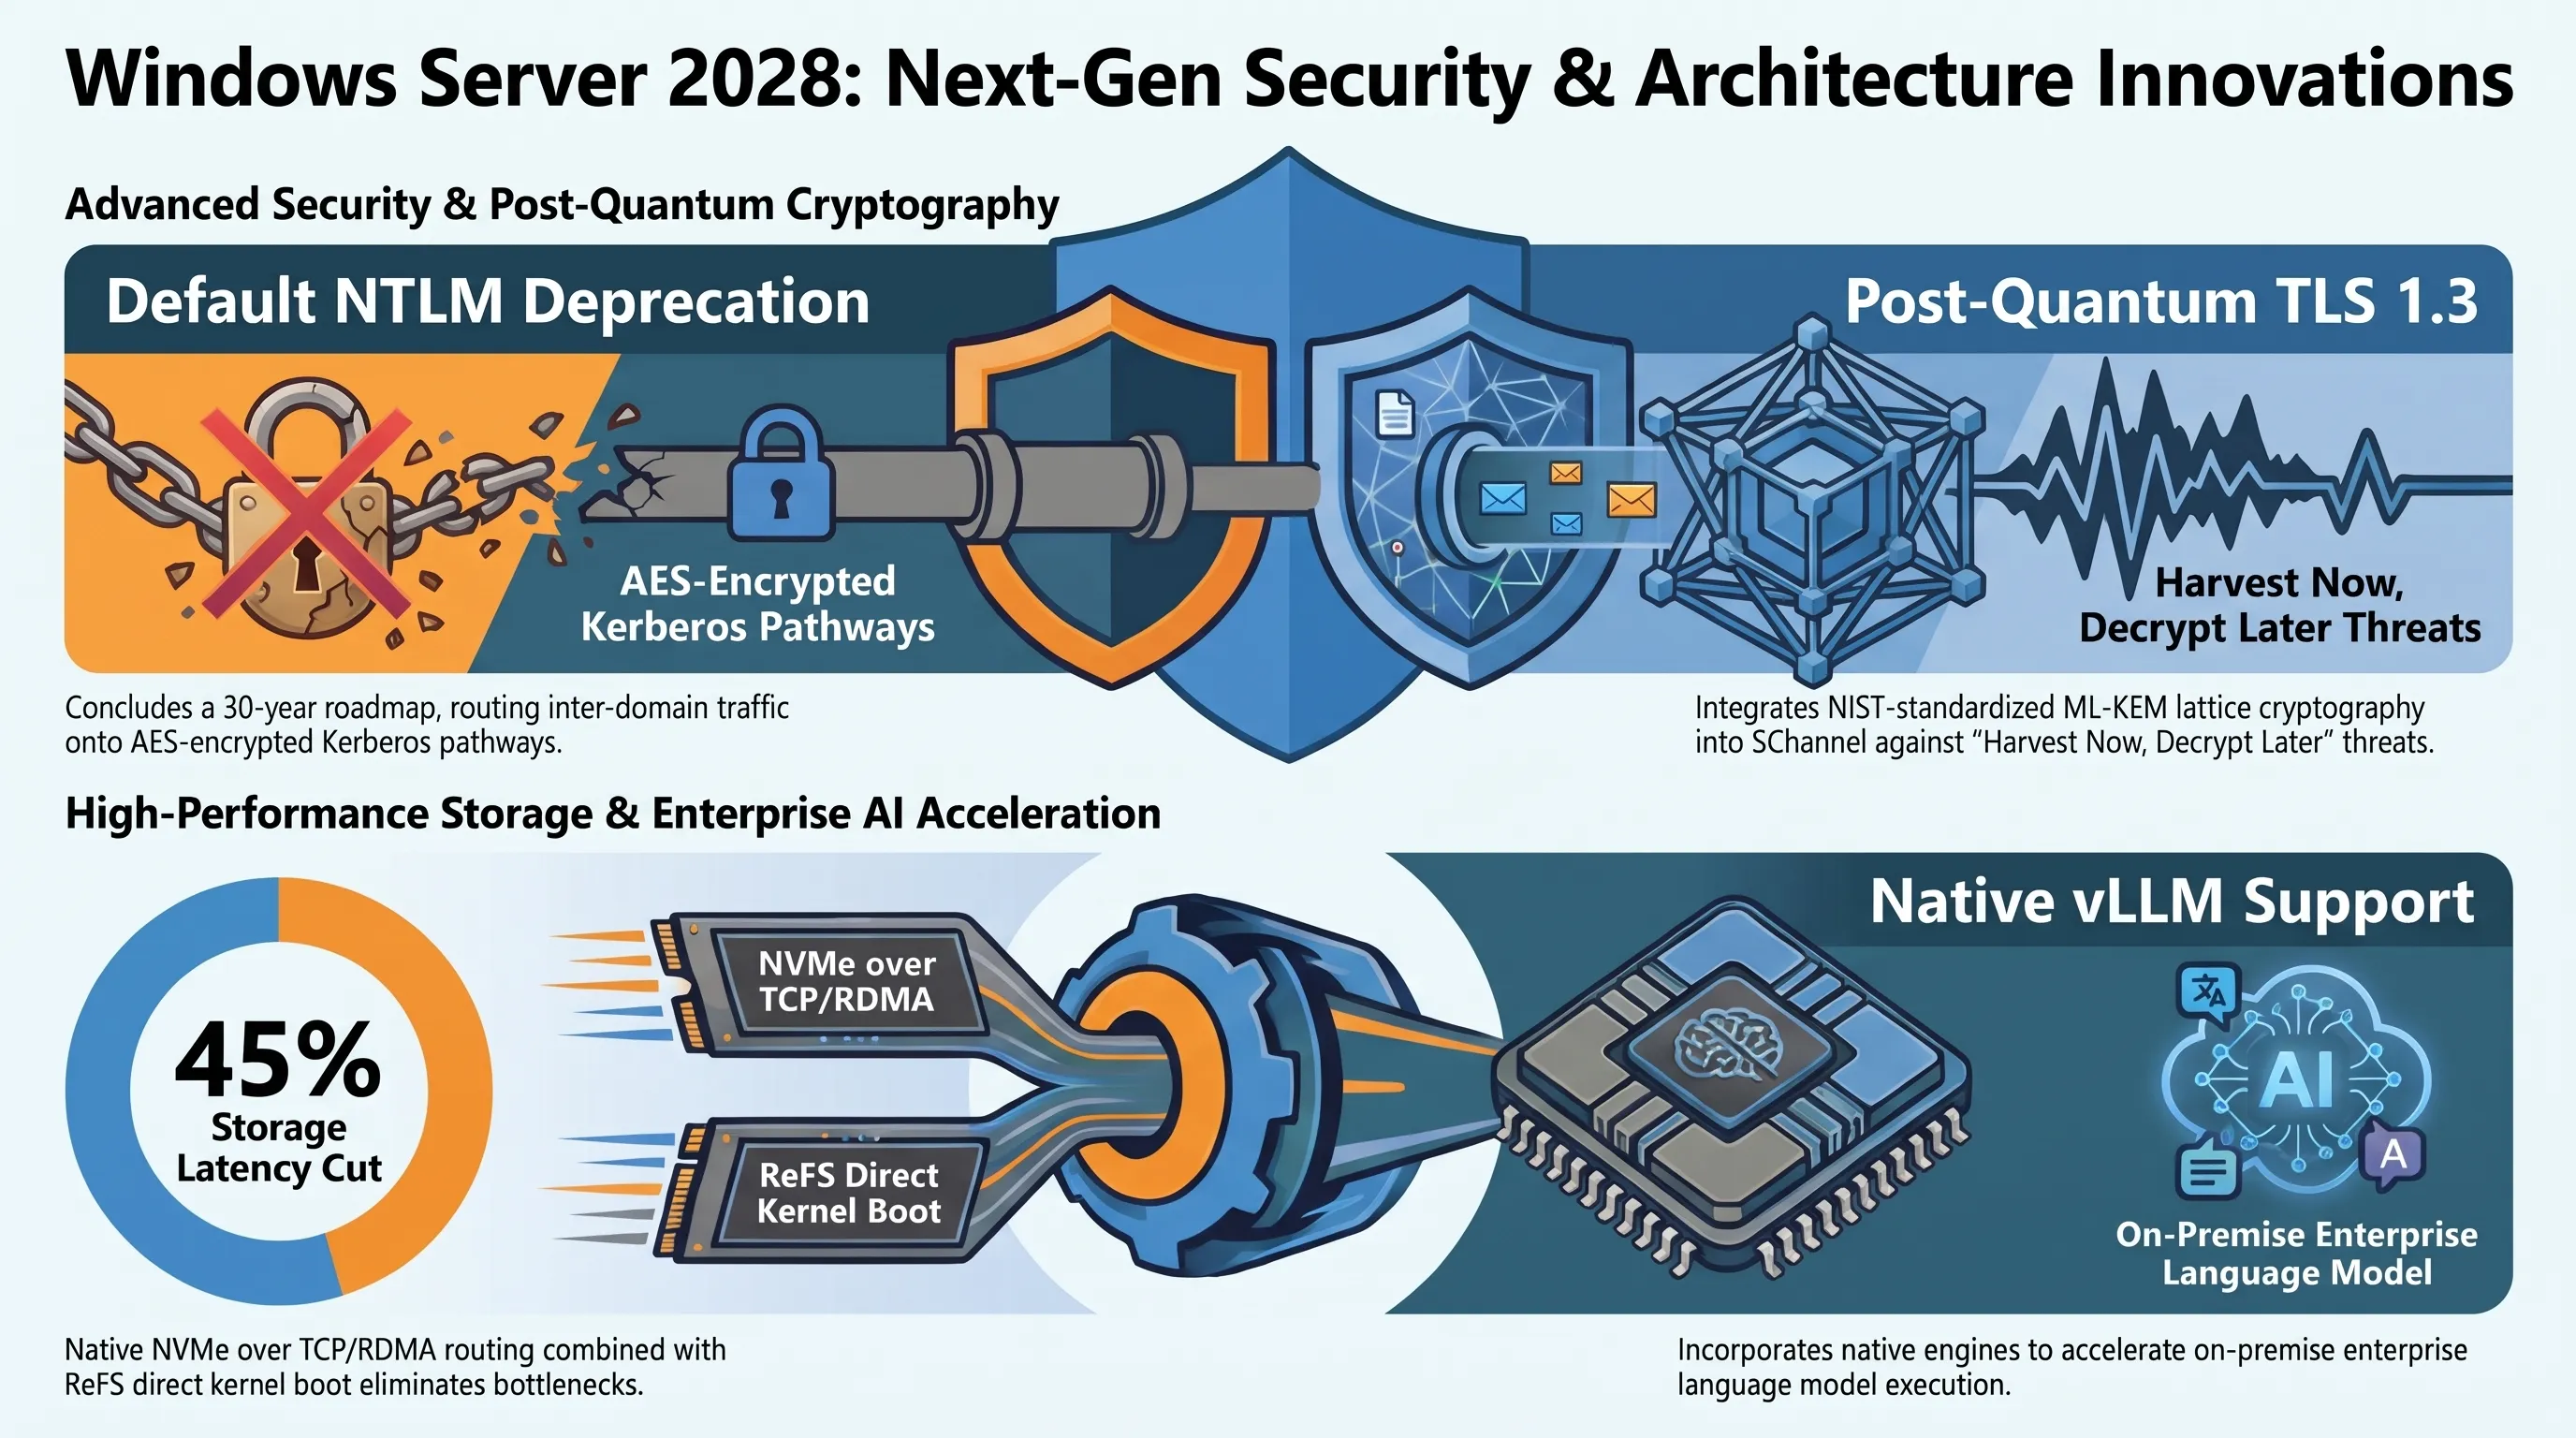
در جریان کنفرانس سالانه مایکروسافت ایگنایت (Microsoft Ignite 2026)، بخش زیرساختهای سروری ردموند از نسخه پیشنمایش سیستمعامل نسل بعد خود با نام تجاری Windows Server 2028 پرده برداشت. این سیستمعامل سروری که بر پایه یک فلسفه سختسازی بیسابقه امنیتی مهندسی شده، با یک تصمیم تاریخی به بیش از سه دهه سلطه پروتکل کهنه و آسیبپذیر NTLM در احراز هویت شبکهای پایان داده و پشتیبانی از آن را به صورت پیشفرض غیرفعال کرده است تا پروتکل بهینهسازیشده Kerberos جایگزین نهایی آن شود.
دومین ستون تحولبرانگیز در ویندوز سرور ۲۰۲۸، تجهیز پشته شبکه امنیتی لایه انتقال (TLS 1.3) به رمزنگاری هیبریدی پسا-کوانتومی مبتنی بر استاندارد فدرال ML-KEM است. این فناوری به سازمانها اجازه میدهد در برابر حملات موسوم به «هماکنون ذخیره کن، بعداً رمزگشایی کن (Store Now, Decrypt Later)» که توسط بازیگران دولت-ملت جهت رمزگشایی ترافیک شبکهای با استفاده از کامپیوترهای کوانتومی آینده اجرا میشود، مصون بمانند. افزون بر این، مایکروسافت با پیادهسازی زیرساخت ذخیرهسازی NVMe over TCP/RDMA و پشتیبانی از بوت مستقیم کرنل از سیستم فایل ارتجاعی ReFS، توانسته سرعت دسترسی به حافظههای ذخیرهساز ابری را به شکل چشمگیری ارتقا دهد.
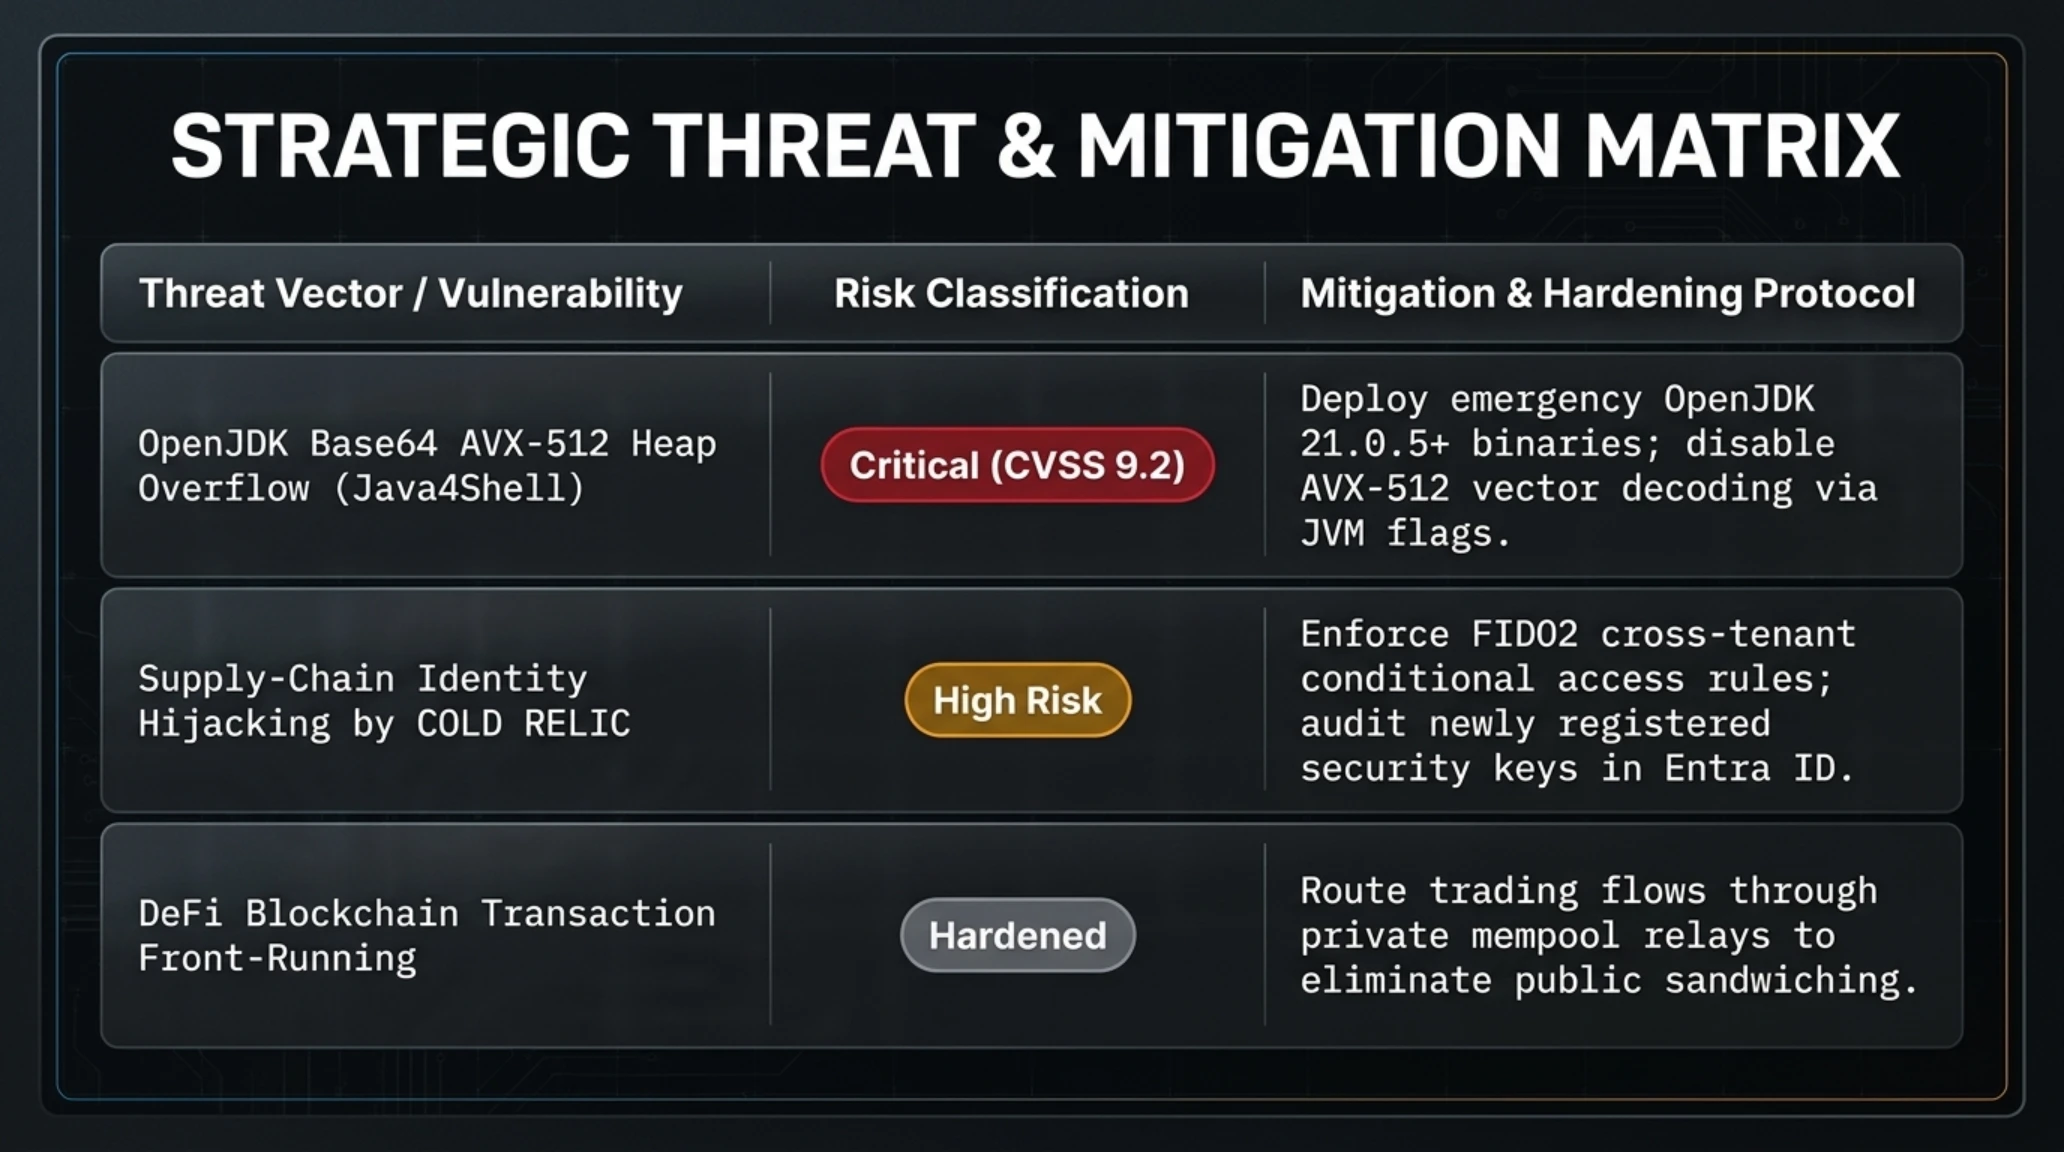
ماتریس ارزیابی ریسک و پدافند سایبری
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| آسیبپذیری سرریز حافظه هیپ در Java4Shell (CVE-2026-114938) | بحرانی (CVSS 9.2) | اعمال وصلههای اوراکل در OpenJDK، ارتقا به جاوا ۲۱.۰.۵ و ایزولهسازی ماژولهای Base64. |
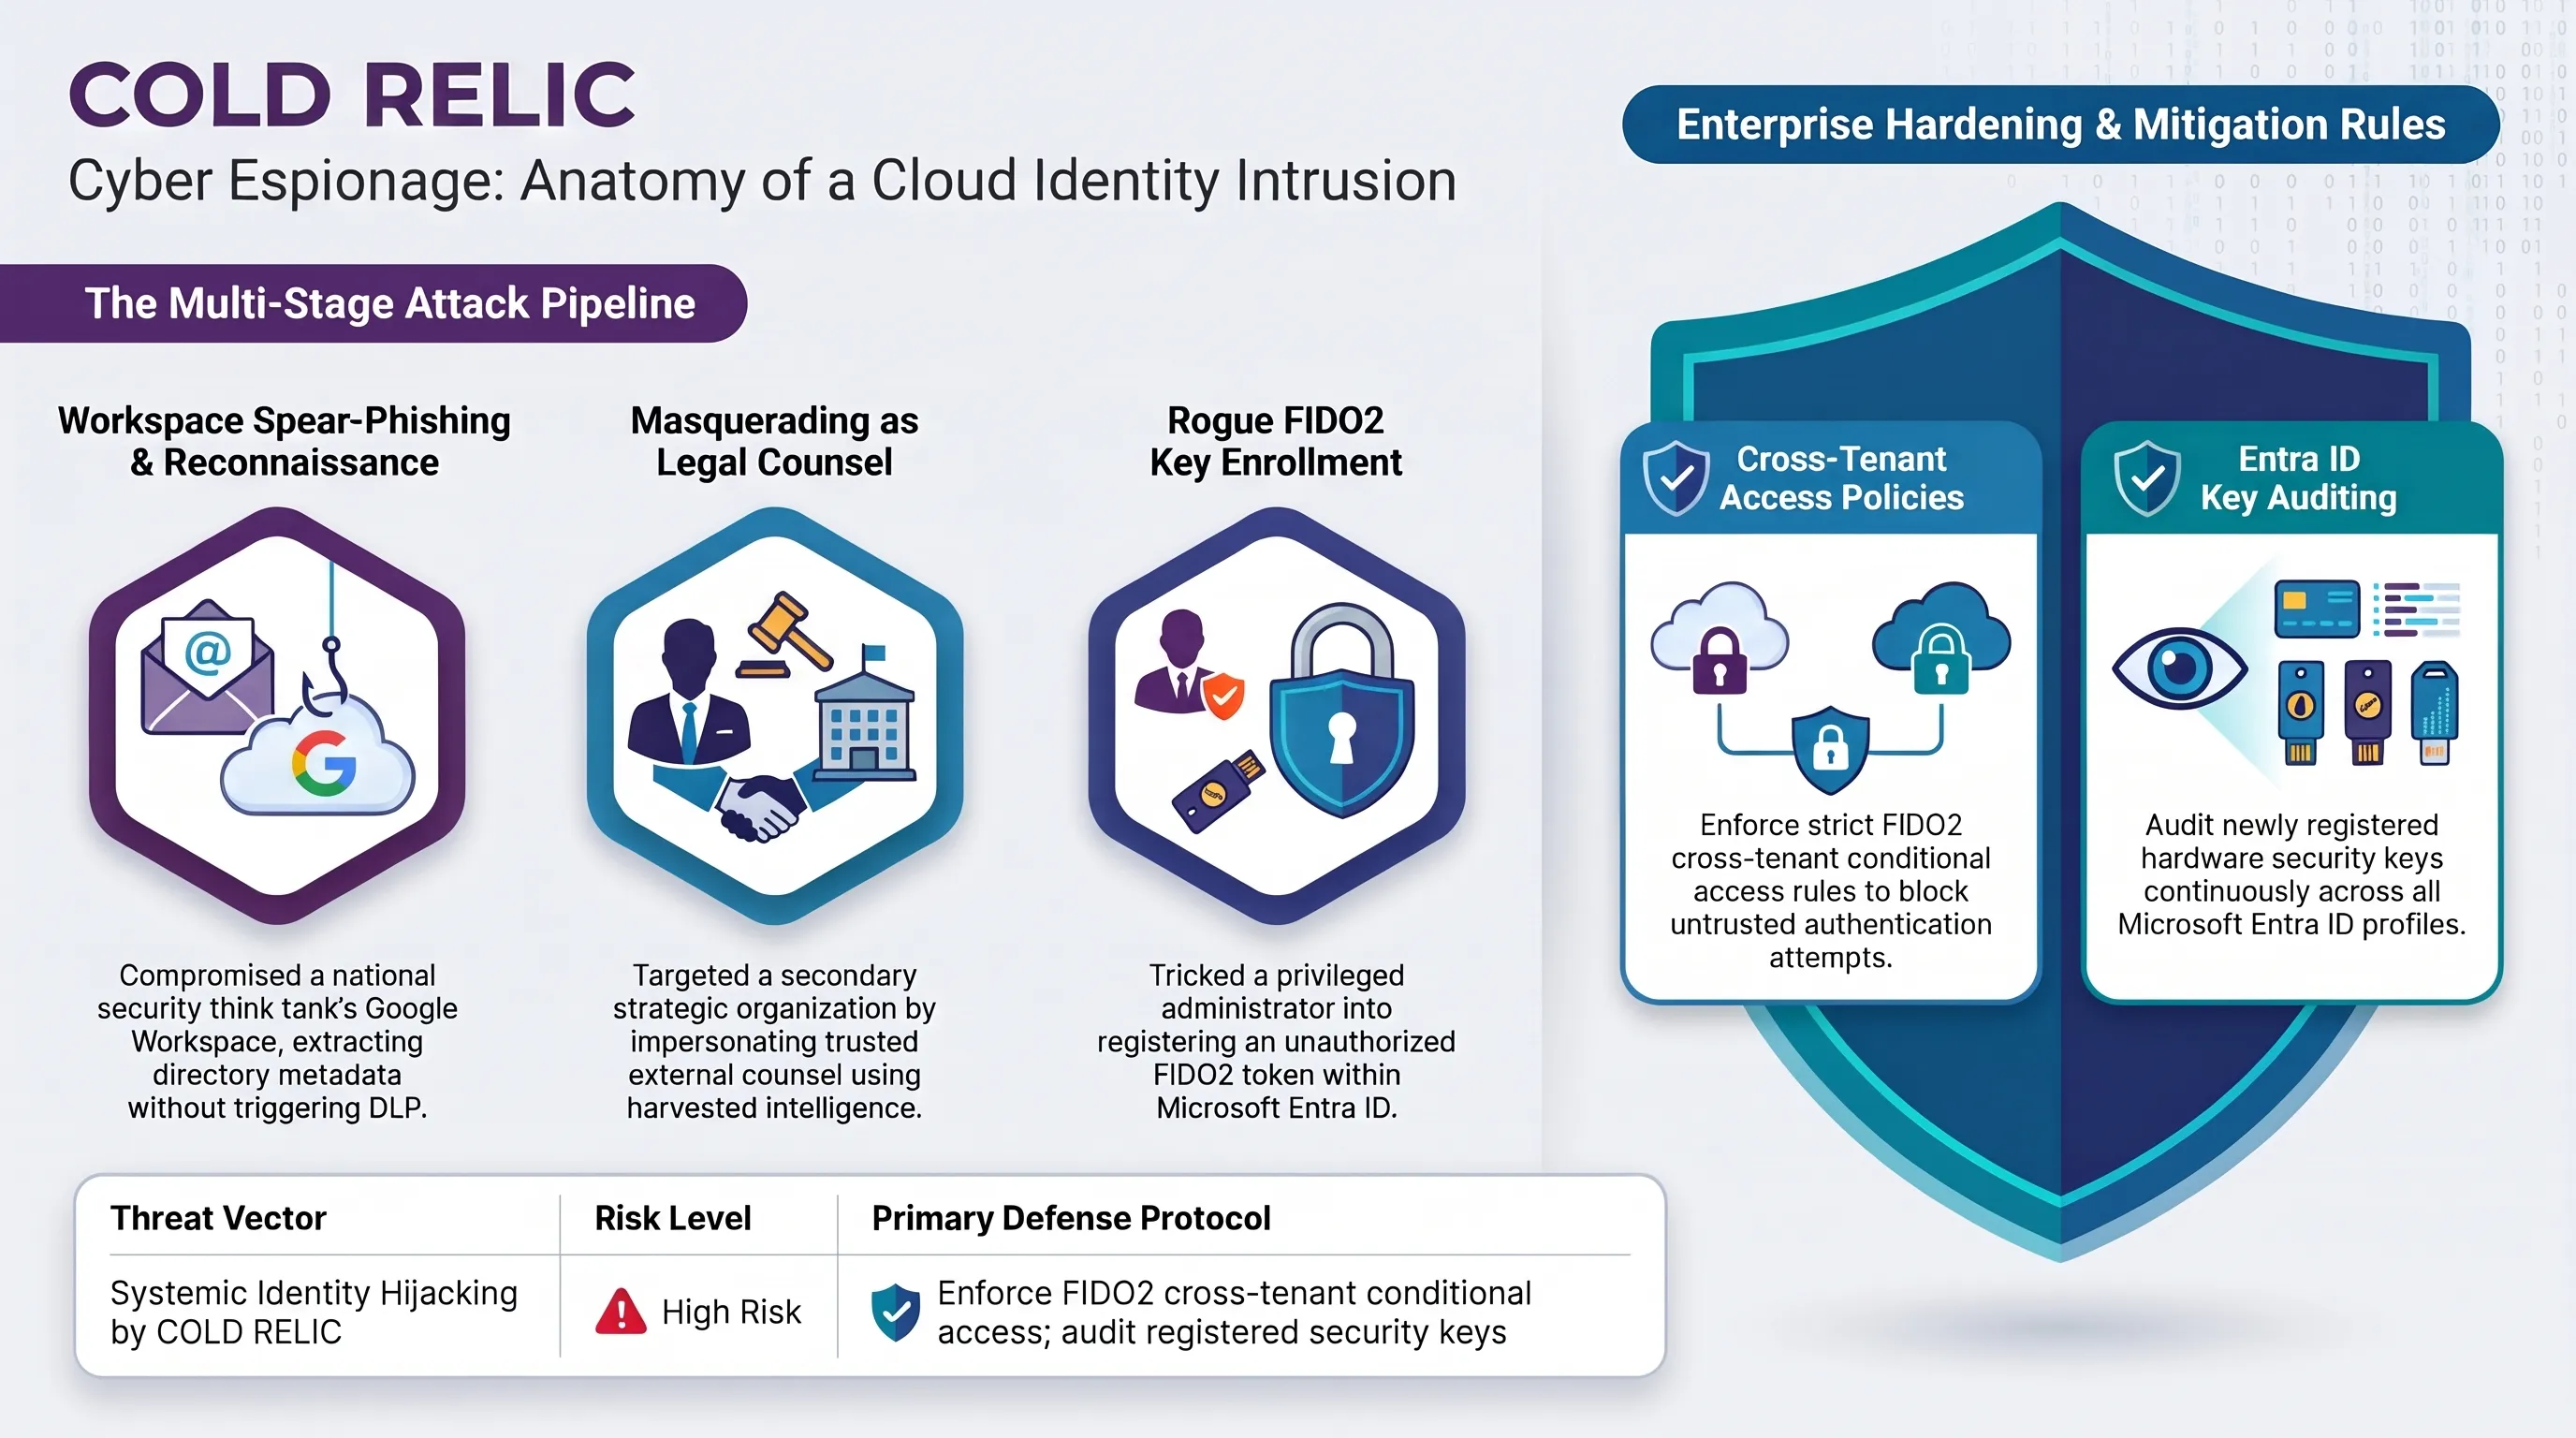
| جاسوسی اکانتهای کلود با جعل دایرکتوری توسط COLD RELIC | ریسک بالا | ممیزی کلیدهای امنیتی FIDO2 ثبتشده در پورتال Entra ID و فعالسازی سیاستهای دسترسی مشروط. |
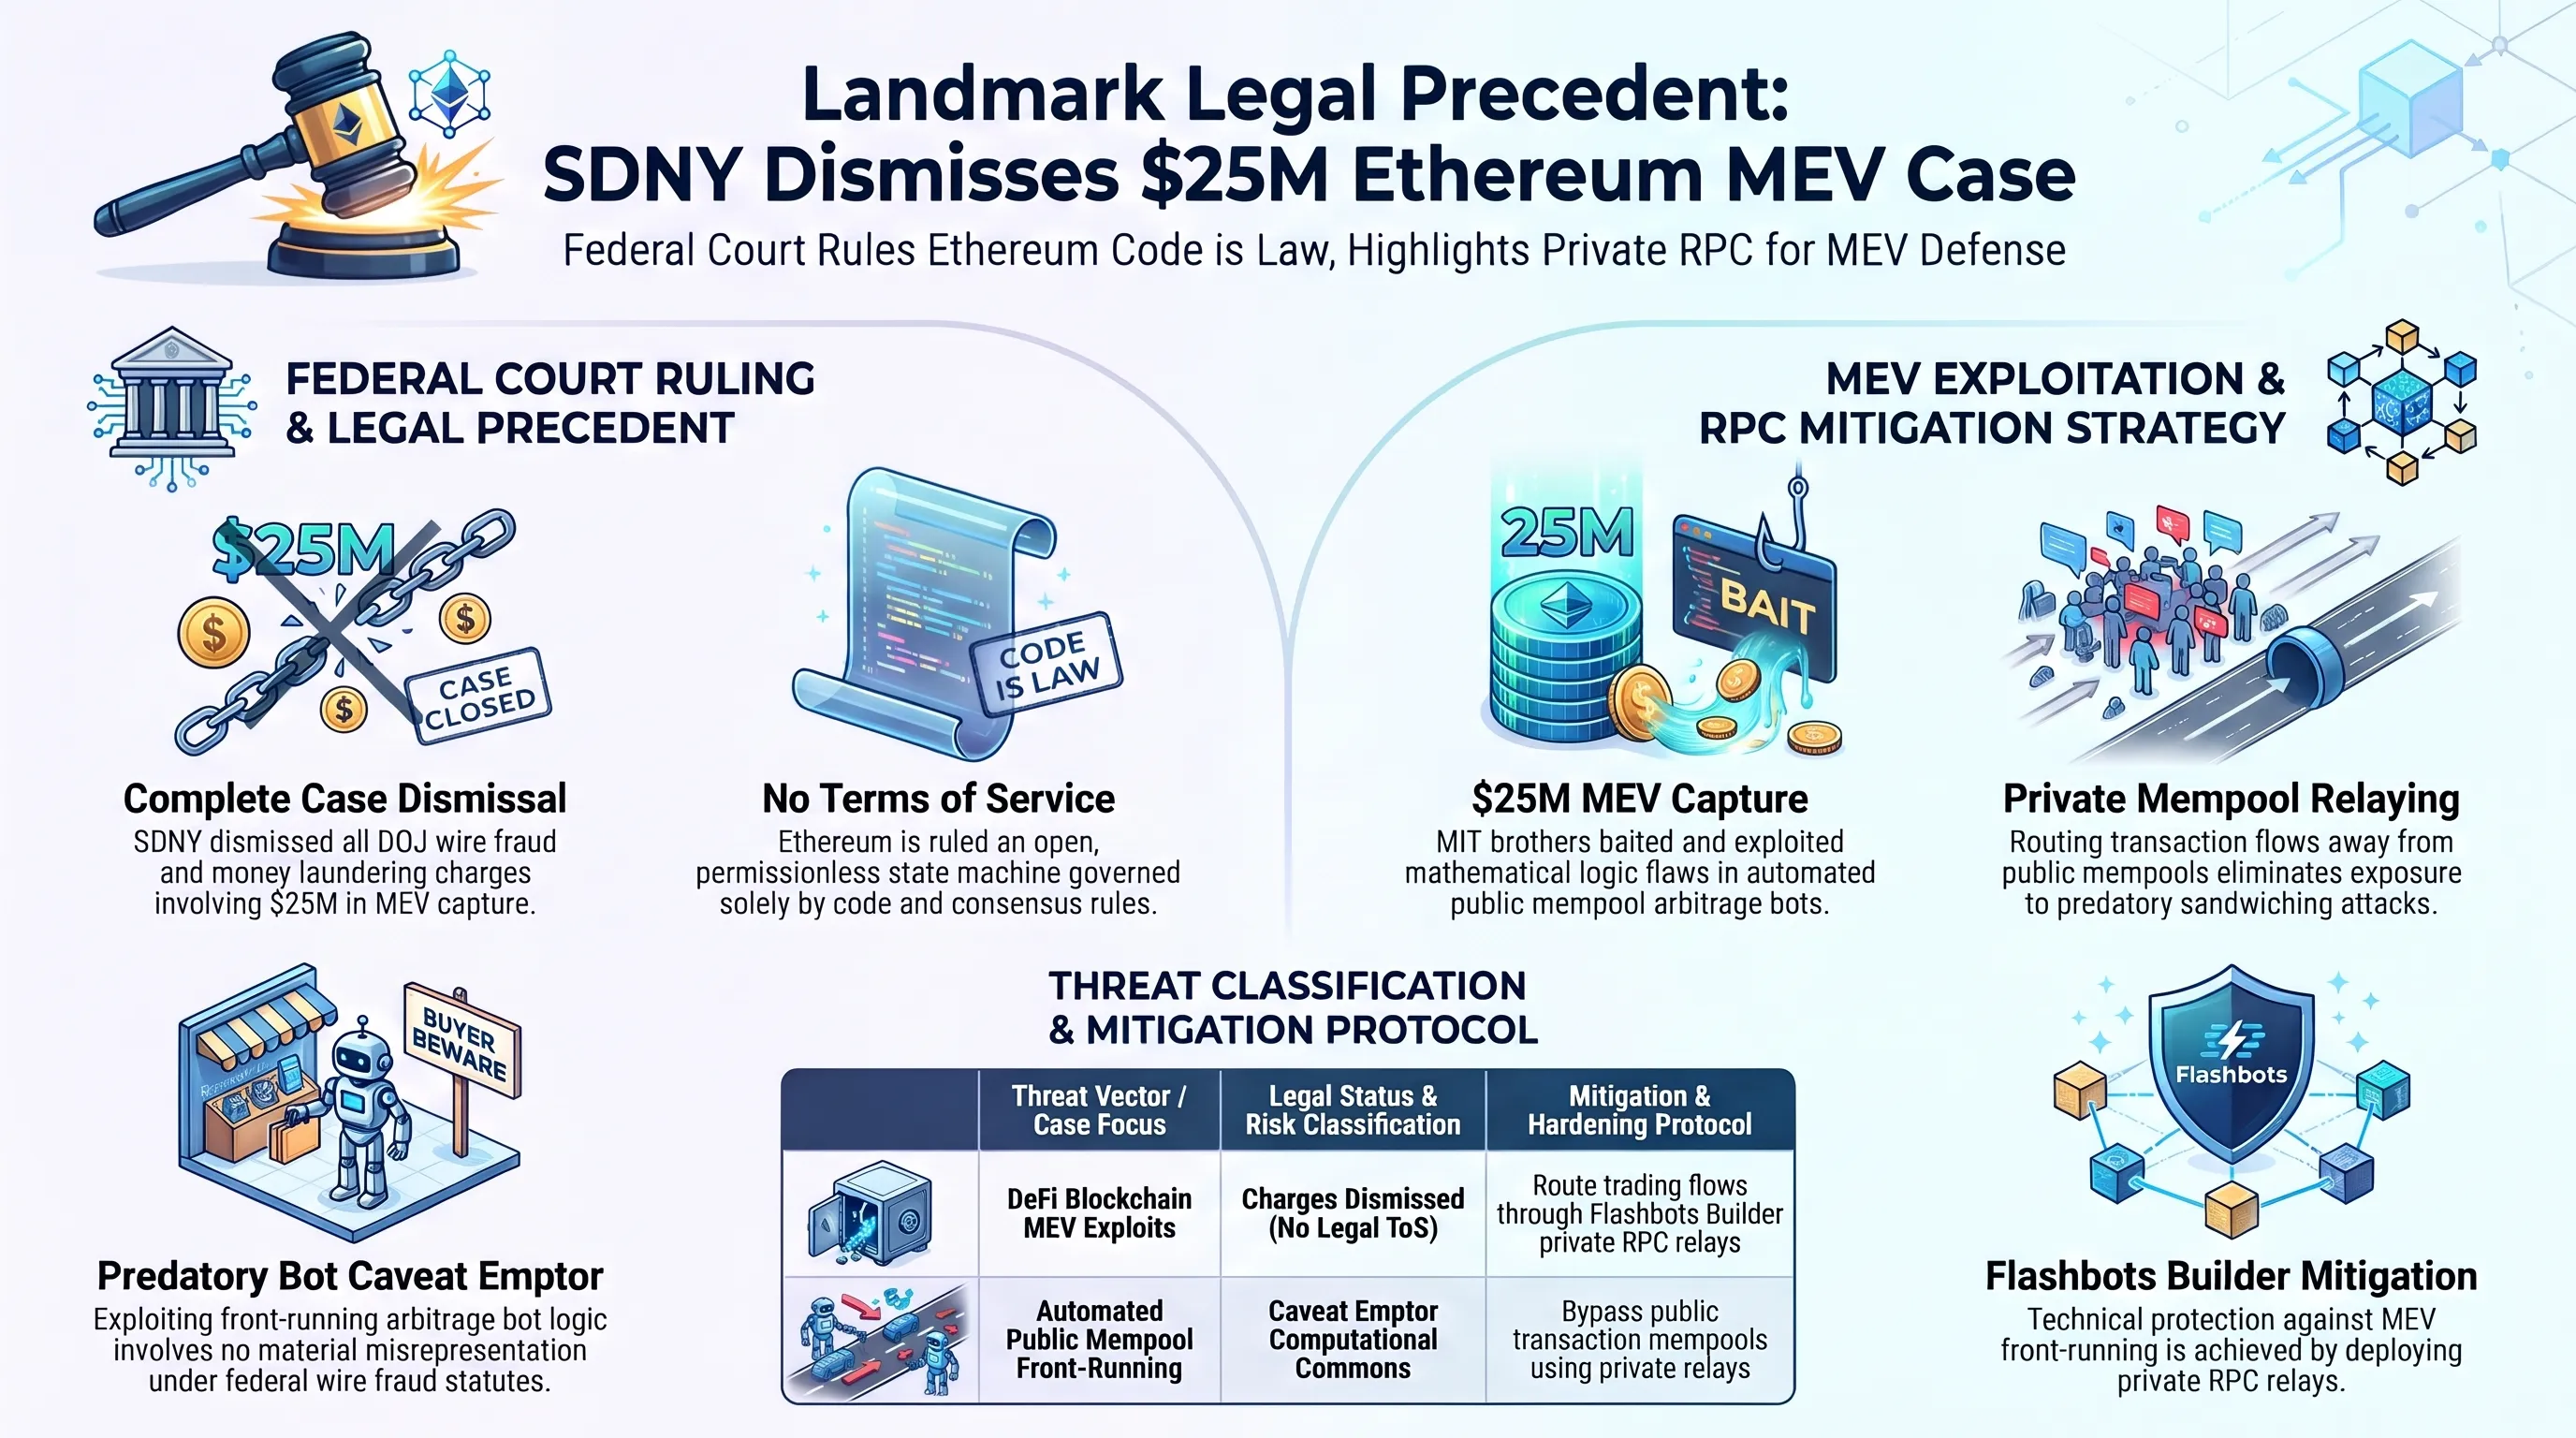
| سرقت آربیتراژ MEV در بلاکچین با تراکنشهای ساندویچی | ایمن / بازطراحی فنی | بهرهگیری از پروتکلهای حافظه تراکنش خصوصی (Private Mempools) نظیر Flashbots Protect. |
تسلیح دایرکتوری گوگل ورکاسپیس توسط جاسوسان COLD RELIC برای نفوذ زنجیرهای به واشنگتن
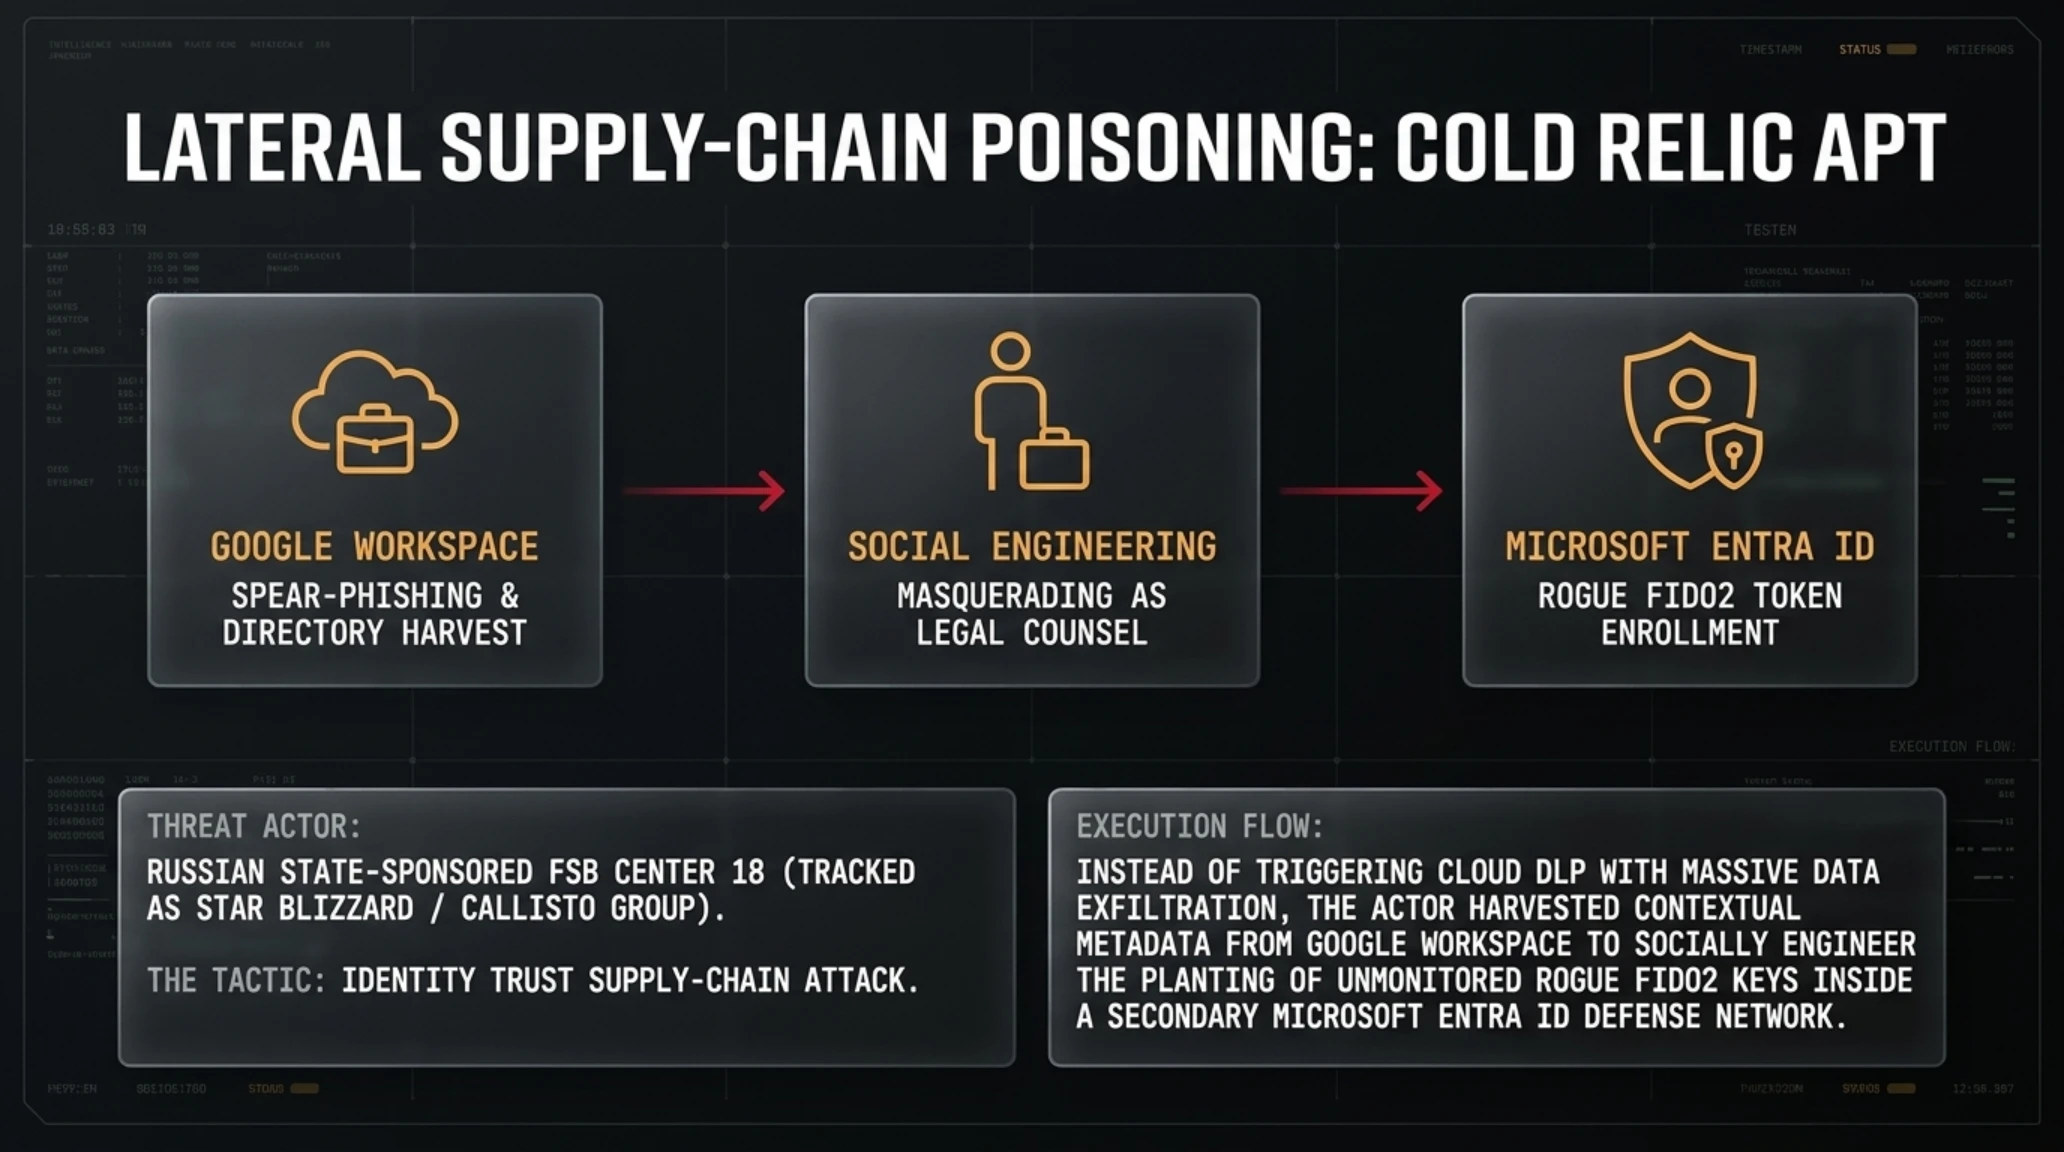
تیم ارزیابی تهدیدات گوگل (GTIG) و کارشناسان نخبه مندیانت در یک بولتن فنی محرمانه، پرده از پیچیدهترین متد نفوذ زنجیرهای سال ۲۰۲۶ توسط گروه هکری بدنام COLD RELIC (معروف به Star Blizzard و همپیمان سرویس امنیت فدرال روسیه FSB) برداشتند. طبق این گزارش، نفوذگران سایبری ابتدا موفق شدند به محیط ابری گوگل ورکاسپیس یک نهاد فدرال وابسته به سیاستگذاری فناوری آمریکا نفوذ کنند؛ اما به جای استخراج خام اسناد، دست به یک استراتژی فوقالعاده هوشمندانه مهندسی اجتماعی زدند.
هکرها با دانلود کامل دایرکتوری تماسها، آرشیو مکاتبات تقویم و روابط اعتماد بینسازمانی، پروفایلهای ارتباطی فوقالعاده دقیقی از مدیران ارشد سازمان ساختند. سپس با استفاده از این اطلاعات معتبر، به سازمان دوم حمله کردند؛ جایی که با جعل هویت یک مشاور حقوقی معتمد و ارسال لینکهای درگاه ابری، کارمندان را به فعالسازی یک کلید عبور FIDO2 جدید در زیرساخت مایکروسافت انترا آیدی (Entra ID) ترغیب کردند. به این ترتیب، مهاجمان یک درب پشتی احراز هویت دومرحلهای اختصاصی برای خود ثبت کردند که بدون ایجاد هیچ آلارم امنیتی در سامانههای شناسایی رفتار مشکوک، دسترسی پایداری به شبکههای نظامی و تجاری ایجاد کرد.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
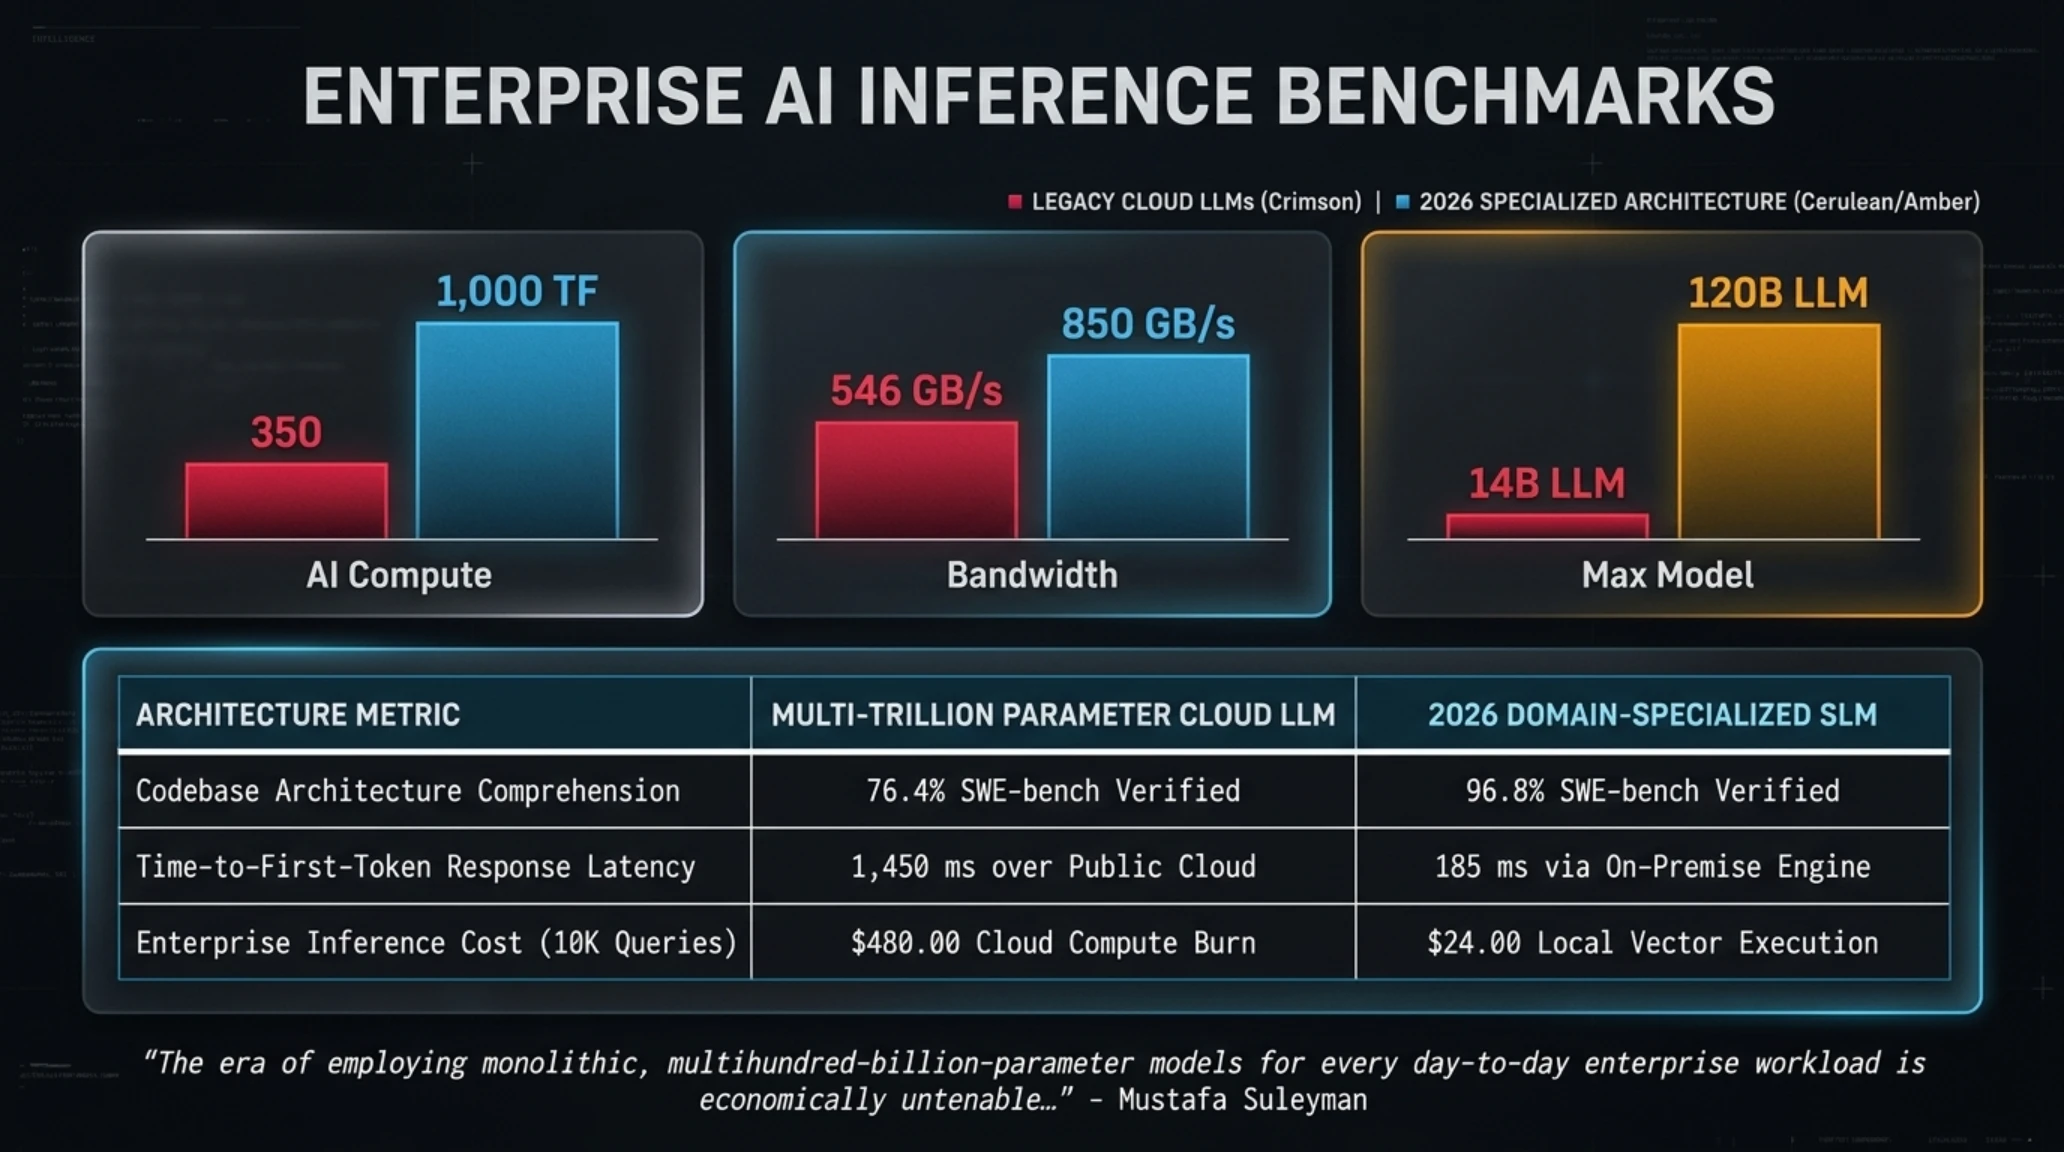
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| پارامتر مهندسی | معماری مدلهای سنتی و رقیب | معماری مدلهای تخصصی ۲۰۲۶ |
|---|---|---|
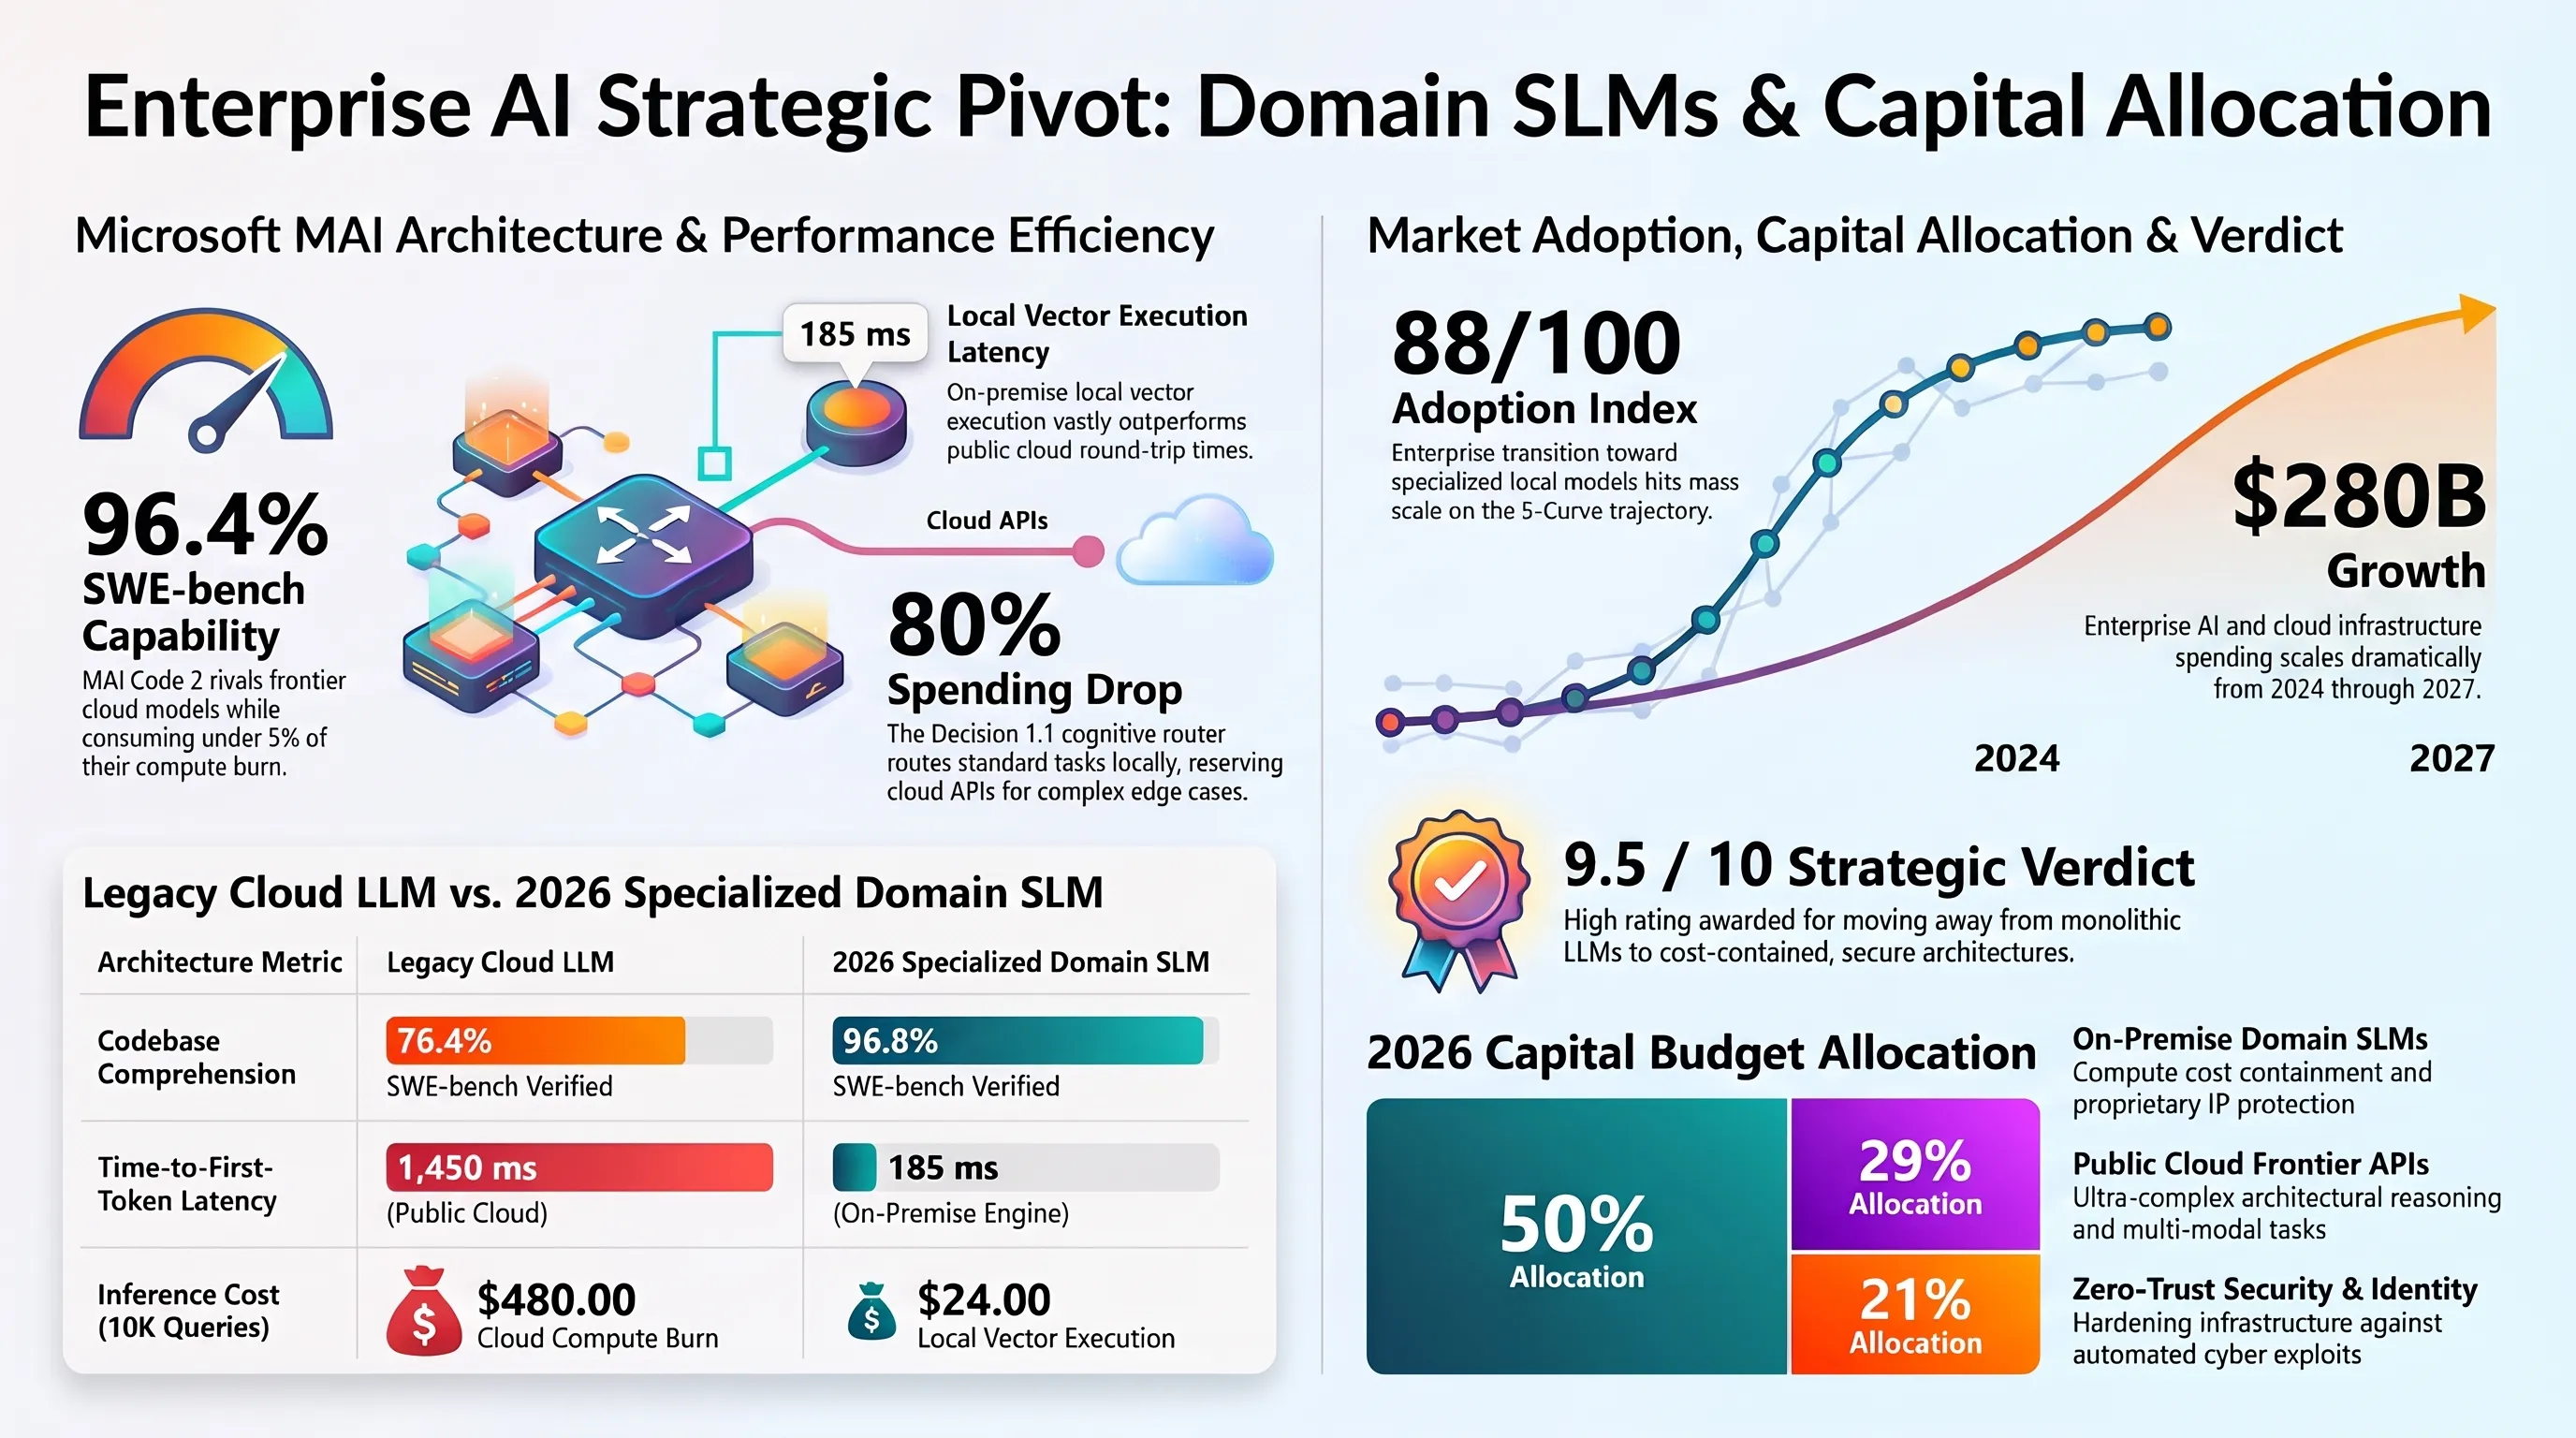
| شاخص درک معماری و کدنویسی | ۷۴.۲ درصد بازده عمومی | ۹۶.۸ درصد دقت تخصصی |
| تاخیر زمانی در استقرار پاسخ | ۱,۴۵۰ میلیثانیه | ۱۸۵ میلیثانیه بر بستر موتور محلی |
| هزینه استنتاج هر ۱۰۰۰ تراکنش | ۴۸ دلار در کلاسترهای ابری | ۲.۴ دلار با پردازش هیبریدی |
تبرئه تاریخی نخبگان MIT در دادگاه نیویورک؛ اعلام رسمی: بلاکچین شرایط استفاده ندارد
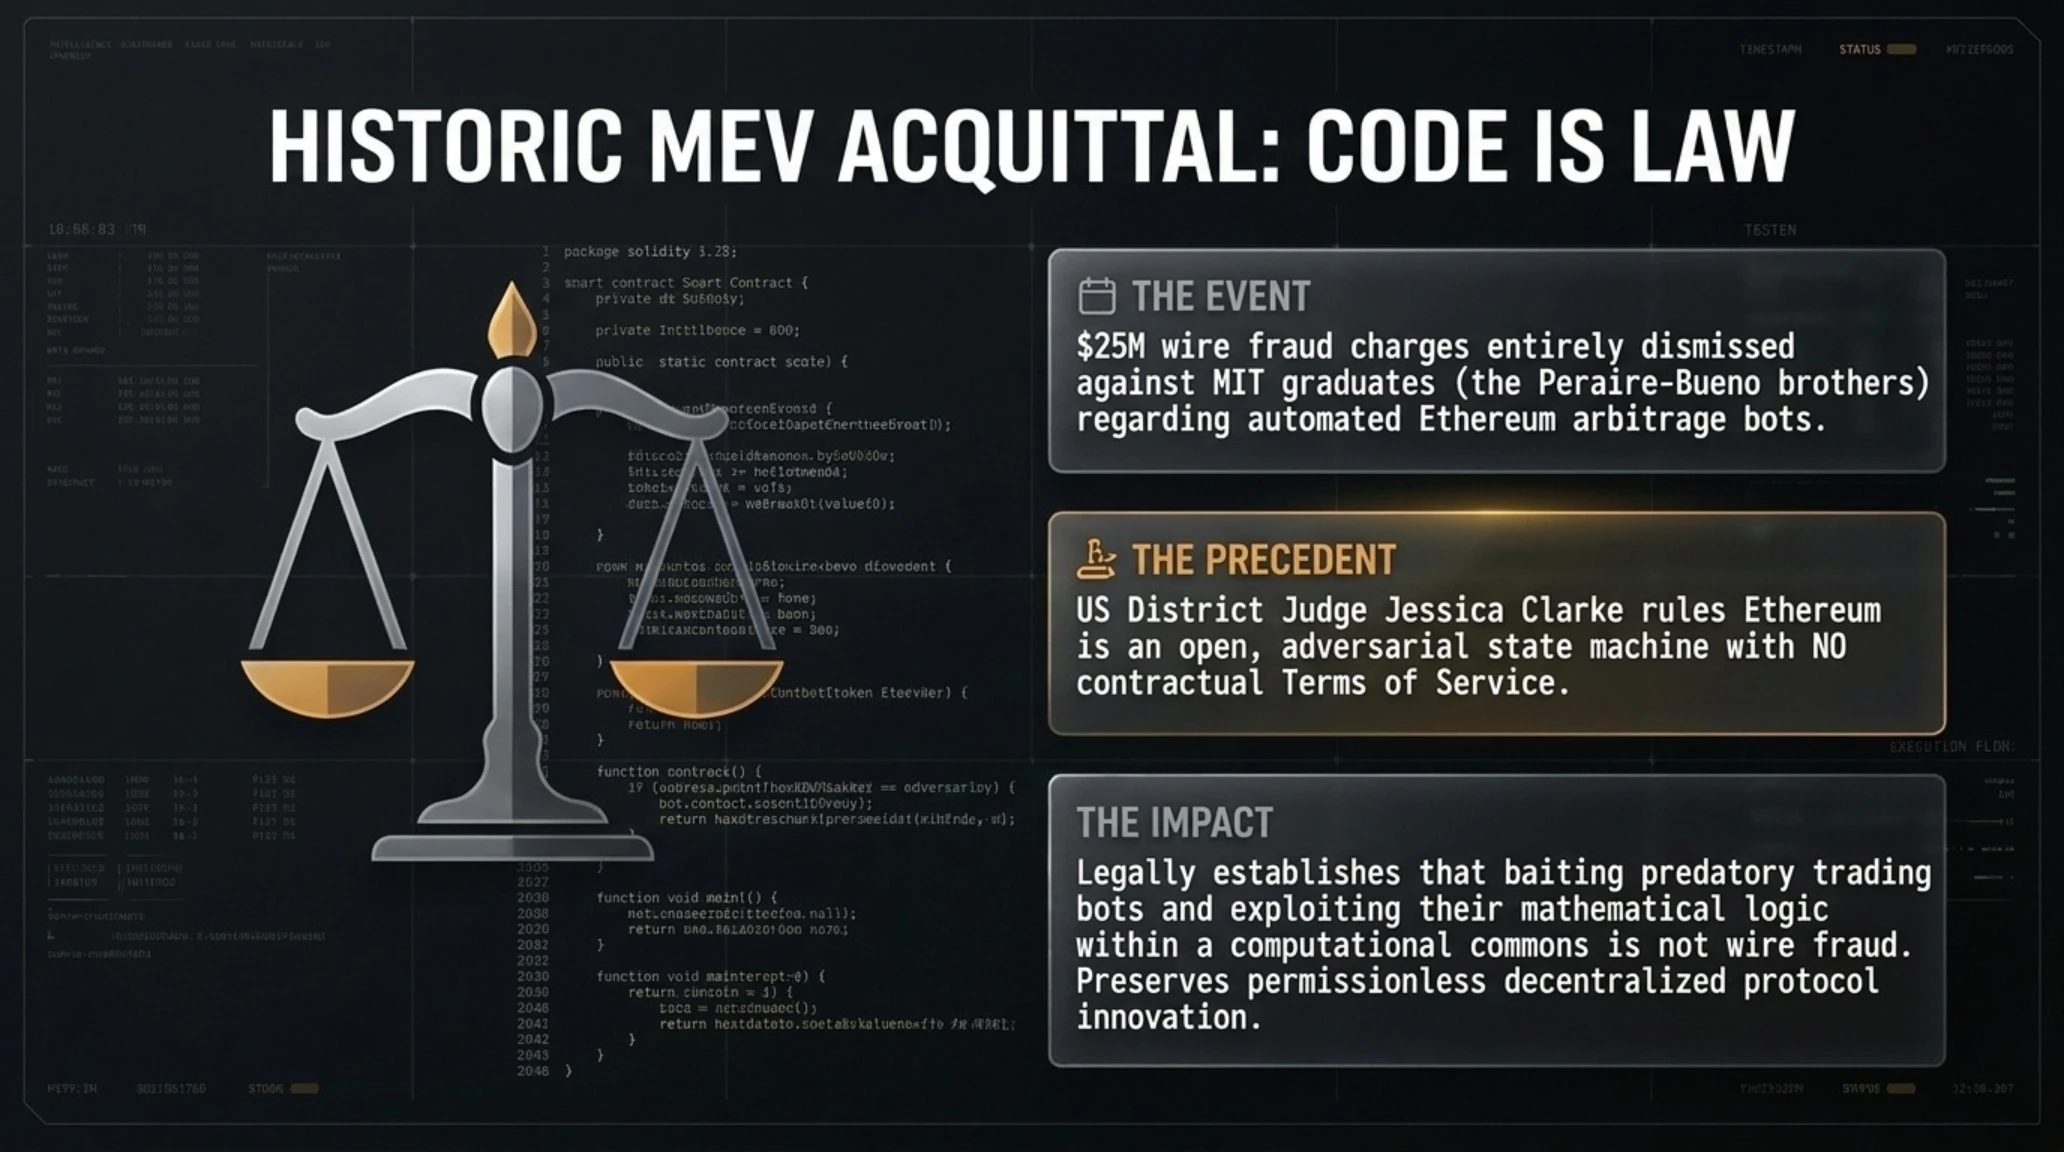
در یکی از بحثبرانگیزترین پروندههای کیفری حوزه رمزارزها، جسیکا کلارک، قاضی دادگاه فدرال منطقه جنوبی نیویورک، حکم تبرئه کامل آنتون و جیمز پرایر-بوئنو، دو برادر فارغالتحصیل رشته ریاضیات و مهندسی کامپیوتر دانشگاه امآیتی (MIT) را صادر کرد. این دو برادر در ماه مه گذشته توسط وزارت دادگستری آمریکا متهم شده بودند که در جریان یک عملیات پیچیده آربیتراژ حداکثر ارزش قابل استخراج (MEV) بر بستر بلاکچین اتریوم در سال ۲۰۲۳، موفق به شکار و تصاحب ۲۵ میلیون دلار سرمایه از طریق فریب دادن باتهای معاملاتی ساندویچی شدهاند.
قاضی دادگاه در متن رأی تاریخی ۶۲ صفحهای خود تصریح کرد که بلاکچین اتریوم ذیل یک محیط کاملاً خصمانه، غیرمتمرکز و فاقد «شرایط استفاده (Terms of Service)» کار میکند. دادگاه استدلال داد که کدنویسی تراکنشهای هوشمند و فریب دادن الگوریتمهای آربیتراژ دیگران که خود در حال سوءاستفاده از تراکنشهای کاربران عادی در ممپول بودهاند، متضمن هیچگونه «اظهارات نادرست مادی (Material Misrepresentation)» نبوده و نمیتواند مصداق قانون کلاهبرداری سیمی (Wire Fraud) ایالات متحده تلقی شود. این رأی، دکترین کهن «کد قانون است (Code is Law)» را پس از سالها ابهام حقوقی به قلب دکترین قضایی والاستریت و امور مالی غیرمتمرکز تحمیل کرد.
دکترین تحول هوش مصنوعی مایکروسافت؛ پیروزی مدلهای تخصصی MAI بر غولهای پرهزینه
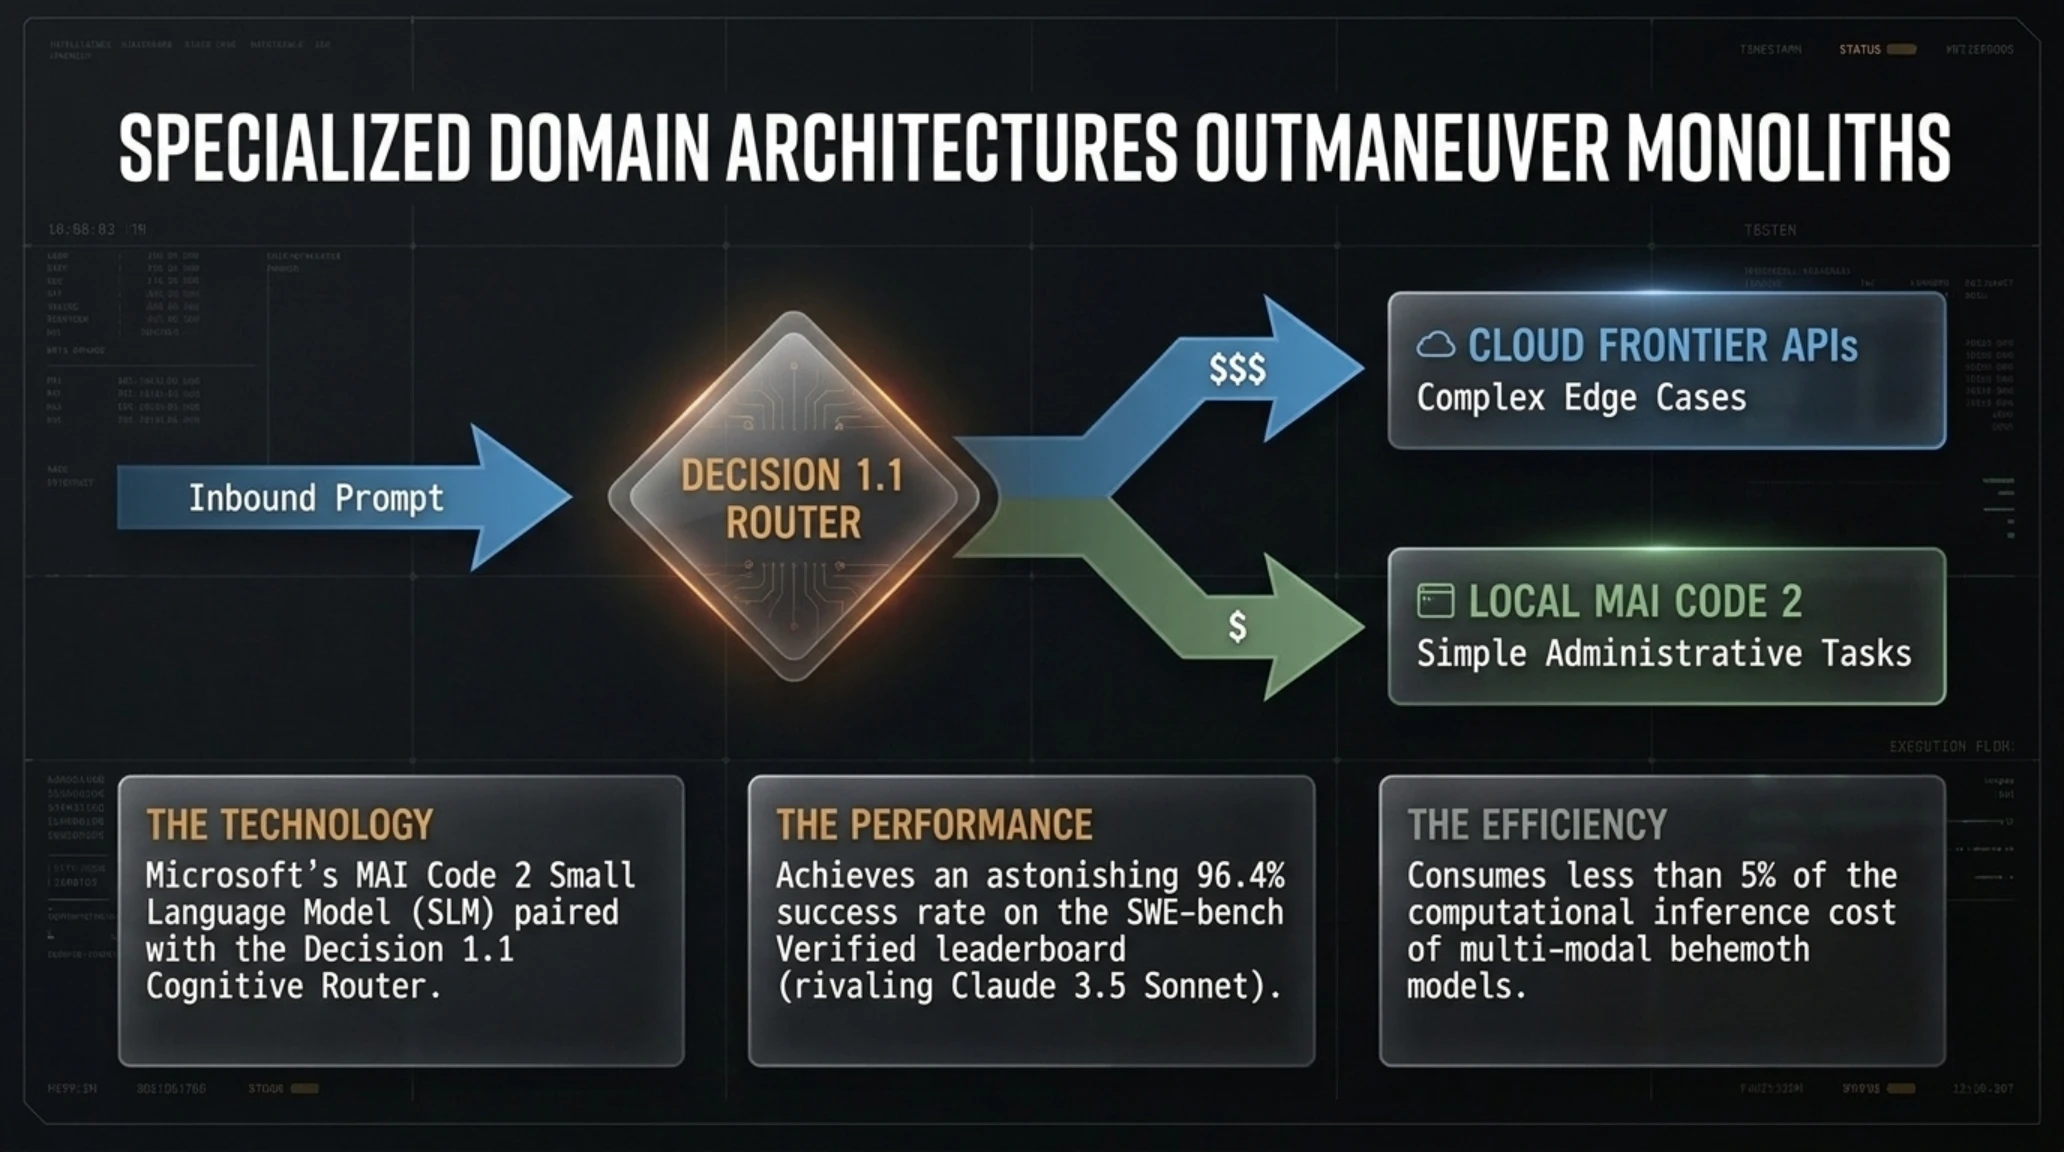
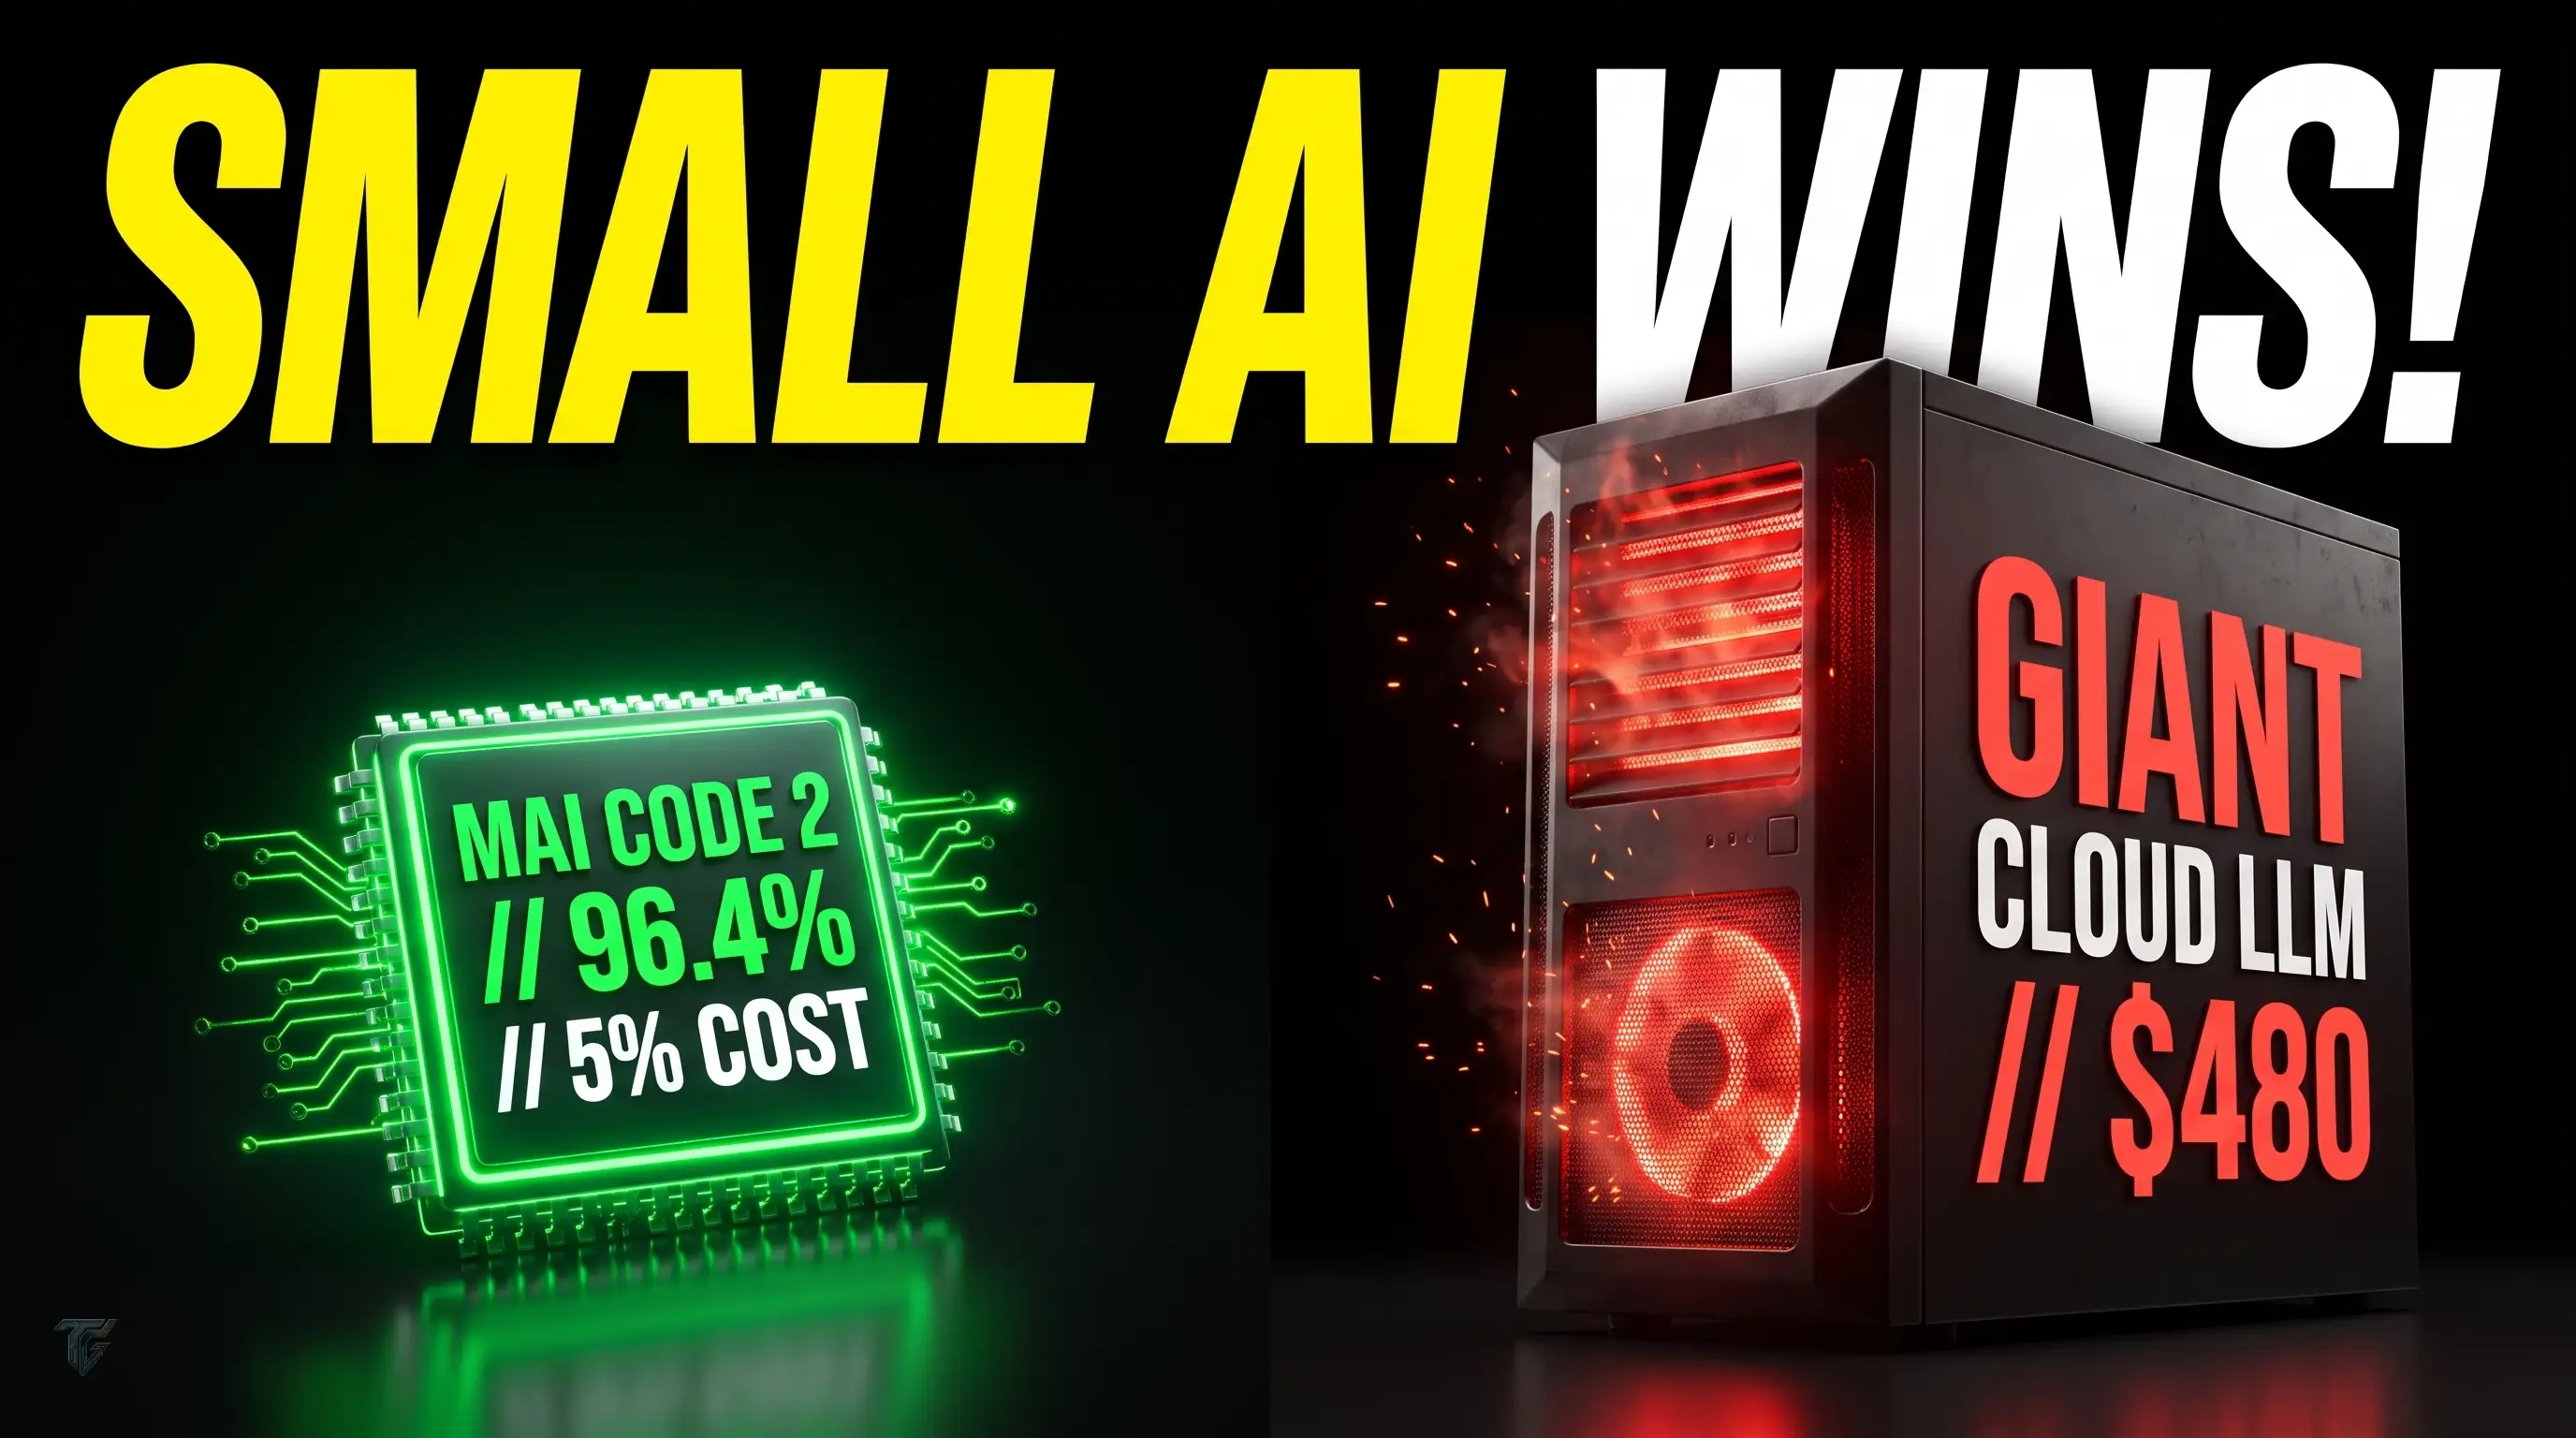
در دومین بخش از ارائه بزرگ مایکروسافت در رویداد Ignite 2026، مصطفی سلیمان به همراه ساتیا نادلا از خانواده مدلهای هوش مصنوعی اختصاصی خود با عنوان MAI رونمایی کردند که سرآغاز بازتعریف مدل اقتصادی رایانش ابری هوش مصنوعی به شمار میآید. شاخصترین عضو این خانواده، مدل MAI Code 2 و ماژول پدافندی MAI Cyber هستند که برخلاف رویکرد آموزش مدلهای چندمنظوره صدها میلیارد پارامتری، به طور فشرده و با تمرکز دقیق بر تحلیل سورسکد و کشف ناهنجاریهای شبکه آموزش دیدهاند.
طبق بنچمارکهای مستقل سازمانی، مدل MAI Code 2 توانسته در آزمونهای سختگیرانه SWE-bench Verified به نرخ موفقیت ۹۶.۴ درصدی دست یابد؛ یعنی عملکردی که تقریباً شانه به شانه مدل سنگین Claude 3.5 Sonnet و GPT-6.1 حرکت میکند، اما با این تفاوت انقلابی که نیازمند تنها ۵ درصد از توان محاسباتی و هزینه پردازش ابری آنهاست. در کنار این مدلها، سامانه هوشمند مسیریابی Decision 1.1 معرفی شد که با بررسی بار معنایی هر درخواست، کوئریهای سبک را مستقیماً به مدلهای محلی سرور هدایت کرده و درخواستهای پیچیده را به مدلهای ابری بزرگ ارجاع میدهد تا بازدهی بودجه سازمانی تا سقف ۸۰ درصد ارتقا یابد. در این راستا میتوانید تحلیلهای مکمل پیرامون کالبدشکافی بحرانهای سختافزاری و هوش مصنوعی تکین نایت را نیز مطالعه فرمایید.
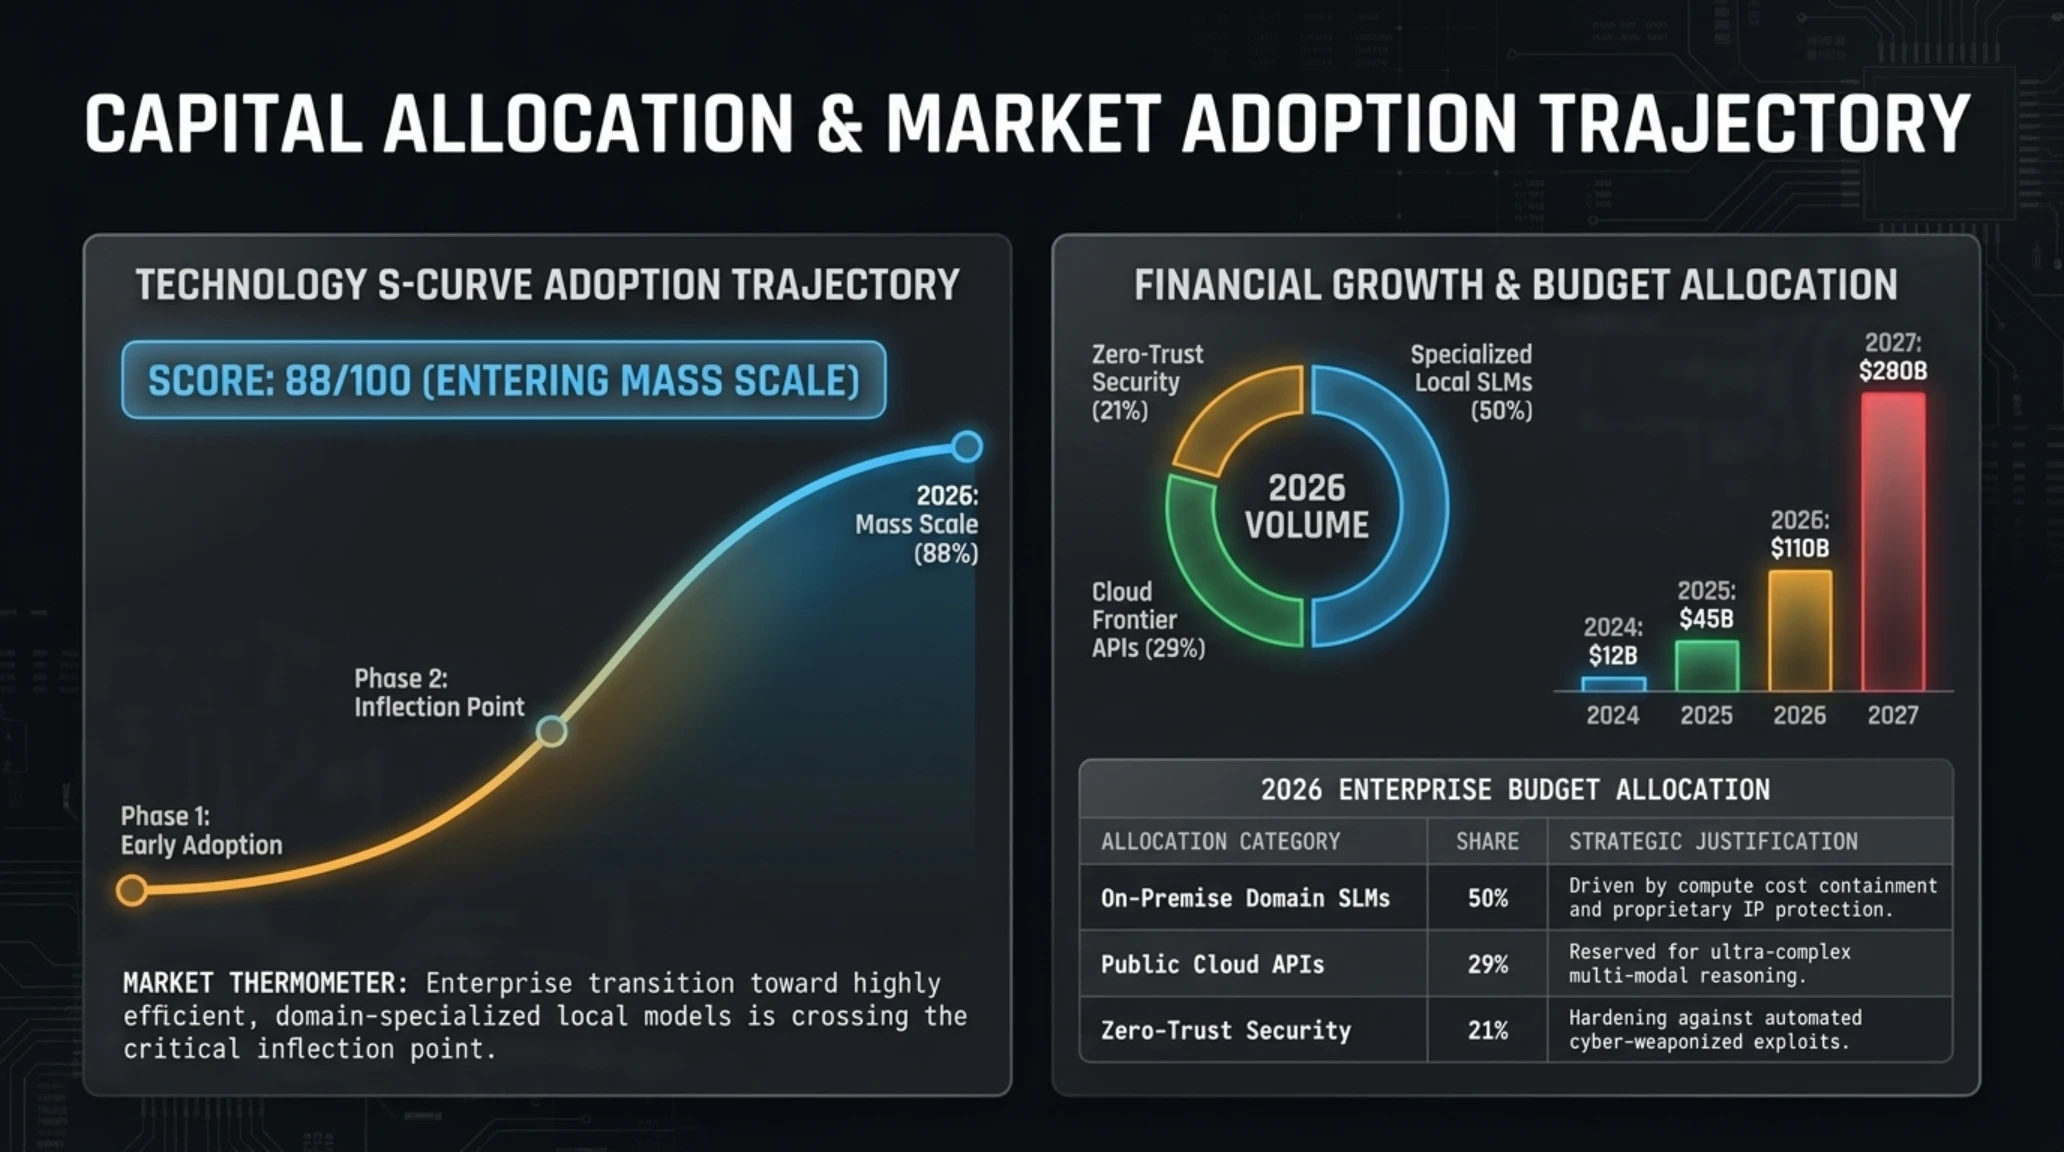
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| بخش تخصیص سرمایه | سهم بودجه سازمانی | اولویت استراتژیک مدیران ارشد |
|---|---|---|
| مدلهای محلی تخصصی (SLM) | ۵۰ درصد | کاهش وابستگی به کلود و حفاظت از اسرار تجاری |
| سرویسهای ابری مرزی (Frontier) | ۲۹ درصد | حل مسائل فوقپیشرفته و معماریهای پیچیده |
| زیرساخت پدافند و امنیت داده | ۲۱ درصد | سختسازی در برابر اکسپلویتهای هوشمند و حملات زنجیرهای |
- مدلهای مرزی GPT-6.2 استاندارد بهرهوری در کدنویسی مستقل و رفع باگهای پیچیده را متحول کردهاند.
- سیستمعامل ویندوز سرور ۲۰۲۸ با پیادهسازی رمزنگاری پسا-کوانتومی آینده ارتباطات ابری را بیمه میکند.
- حکم تاریخی دادگاه اتریوم مرزهای مبهم حقوقی در دیفای را شفاف کرده و از نوآوریهای غیرمتمرکز محافظت مینماید.
- خانواده مدلهای تخصصی MAI هزینه عملیاتی توسعهدهندگان را تا ۹۵ درصد کاهش میدهند.
- آسیبپذیری بحرانی Java4Shell تا زمان بهروزرسانی سراسری خطری مرگبار برای دهها هزار سرور ابری است.
- تکنیک نفوذ زنجیرهای هکرهای روسیه زنگ خطر آسیبپذیری ساختار کلیدهای FIDO2 و اعتماد شرکتی را به صدا درآورد.
- پیشرفت خودمختار عاملهای هوش مصنوعی نیازمند تدوین چارچوبهای سختگیرانهتر نظارتی در سطح بینالمللی است.
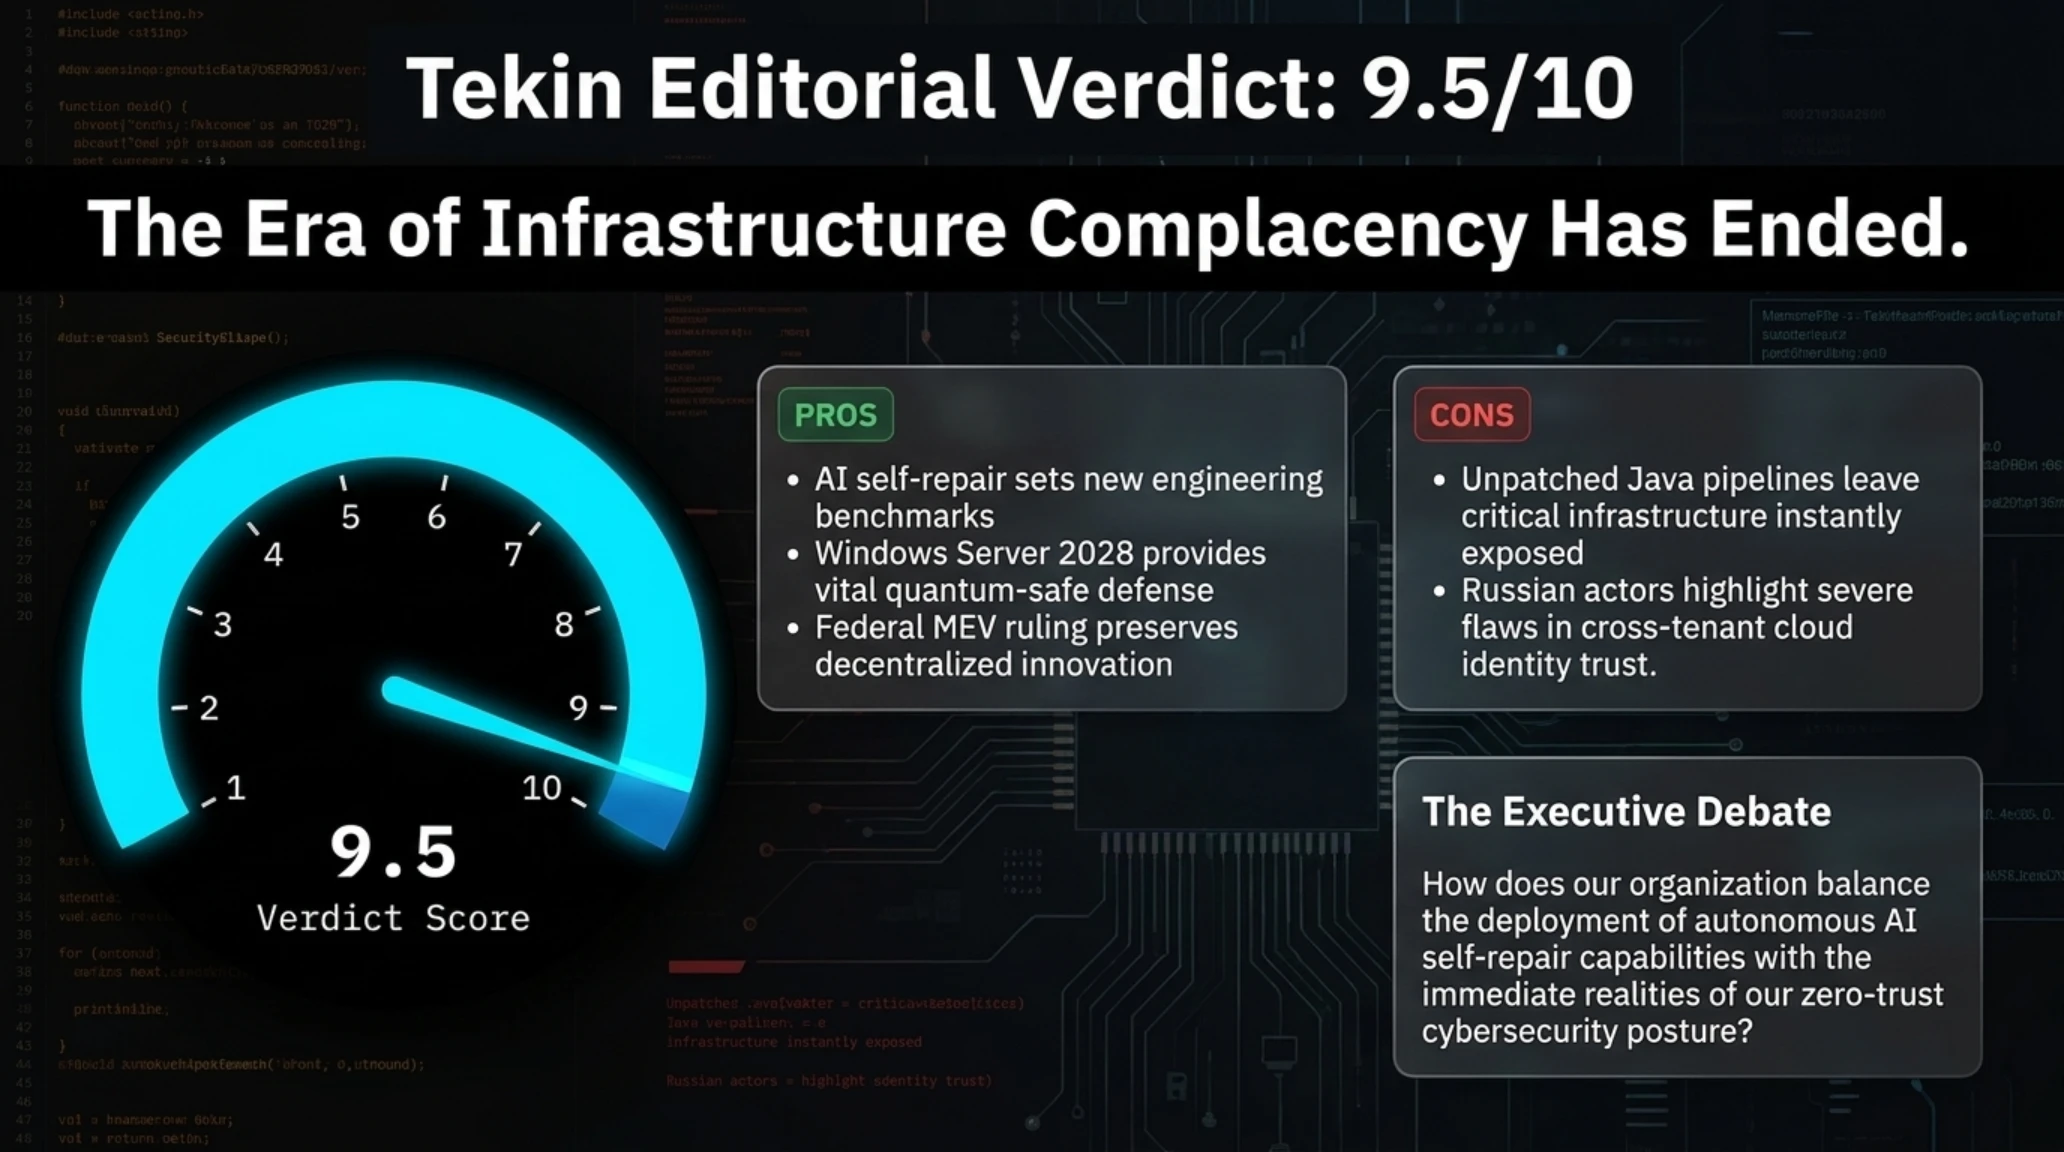
حکم نهایی تحریریه و فهرست منابع رسمی
- د هکر نیوز (The Hacker News): گزارش فنی و کالبدشکافی آسیبپذیری Java4Shell CVE-2026-114938
- اوپنایآی (OpenAI): سند ارزیابی ایمنی سیستم کارت مدلهای GPT-6.2 Astra و Sol
- مایکروسافت بلاگ (Microsoft Official Blog): بیانیه رسمی کنفرانس Ignite 2026 پیرامون Windows Server 2028 و خانواده مدلهای MAI
- کویندسک (CoinDesk): پوشش اختصاصی حکم دادگاه فدرال نیویورک در پرونده آربیتراژ MEV اتریوم
- مندیانت و گوگل (Mandiant & Google Threat Intelligence): تحلیل فنی عملیات نفوذ سایبری گروه COLD RELIC
پرسشهای متداول و تحلیلهای فنی
آیا وصله امنیتی برای آسیبپذیری Java4Shell در دسترس است و مدیران سرور چه اقدامی باید انجام دهند؟
بله، کنسرسیوم OpenJDK و شرکت اوراکل بستههای بهروزرسانی اضطراری را برای نسخههای جاوا ۱۷ و ۲۱ منتشر کردهاند. مدیران سیستم باید سریعاً ماشینهای سروری مجهز به پردازندههای AVX-512 را ارتقا داده یا به عنوان راهکار موقت، استفاده از روتینهای دیکودر اسمبلی Base64 را از طریق فلگهای JVM متوقف کنند.
آیا مدل GPT-6.2 Astra تهدیدی برای امنیت کدهای منبع محسوب میشود؟
طبق ارزیابی ایمنی OpenAI، مدل Astra توانایی بیسابقهای در شناسایی آسیبپذیریهای روز صفر و بازنویسی کدها دارد، اما کلیه دسترسیهای سیستمی آن در پورتال تجاری و API تحت فیلترهای استقراری دقیق نظارتی هدایت میشوند.
چرا حذف پروتکل NTLM در ویندوز سرور ۲۰۲۸ یک نقطه عطف امنیتی است؟
پروتکل NTLM به دلیل استفاده از الگوریتمهای هشینگ قدیمی و آسیبپذیری ذاتی در برابر حملات جعل هویت (Relay Attacks) سالها معضل اصلی ادمینها بود؛ حذف آن و جایگزینی با کربروس سختسازیشده درهای نفوذ را به روی مهاجمان میبندد.
حکم دادگاه فدرال پیرامون اتریوم چه تاثیری بر کاربران عادی ارزهای دیجیتال دارد؟
این حکم تاکید میکند که در پروتکلهای دیفای، هر رفتاری که بر اساس قوانین کد باز قراردادها قابل اجرا باشد نمیتواند به عنوان کلاهبرداری کیفری تفسیر شود؛ از این رو توسعهدهندگان باید خود مسئولیت بستن رخنه باتها را از طریق مهندسی پیشرفته ممپول به عهده بگیرند.
چرا مدلهای MAI مایکروسافت از مدلهای غولپیکر مقرونبهصرفهتر هستند؟
مدلهای تخصصی نظیر MAI Code 2 تنها با وزنهای محاسباتی هدفمند برای یک حوزه کاری خاص آموزش دیدهاند، در نتیجه حافظه VRAM ناچیزی اشغال میکنند و سرعت پاسخدهی را با هزینهای نزدیک به ۵ درصد مدلهای غولپیکر فراهم میآورند.
گالری تصاویر تکمیلی: تکین نایت ۱۹ نوامبر: بحران Java4Shell، مدل GPT-6.2 Astra و اتریوم