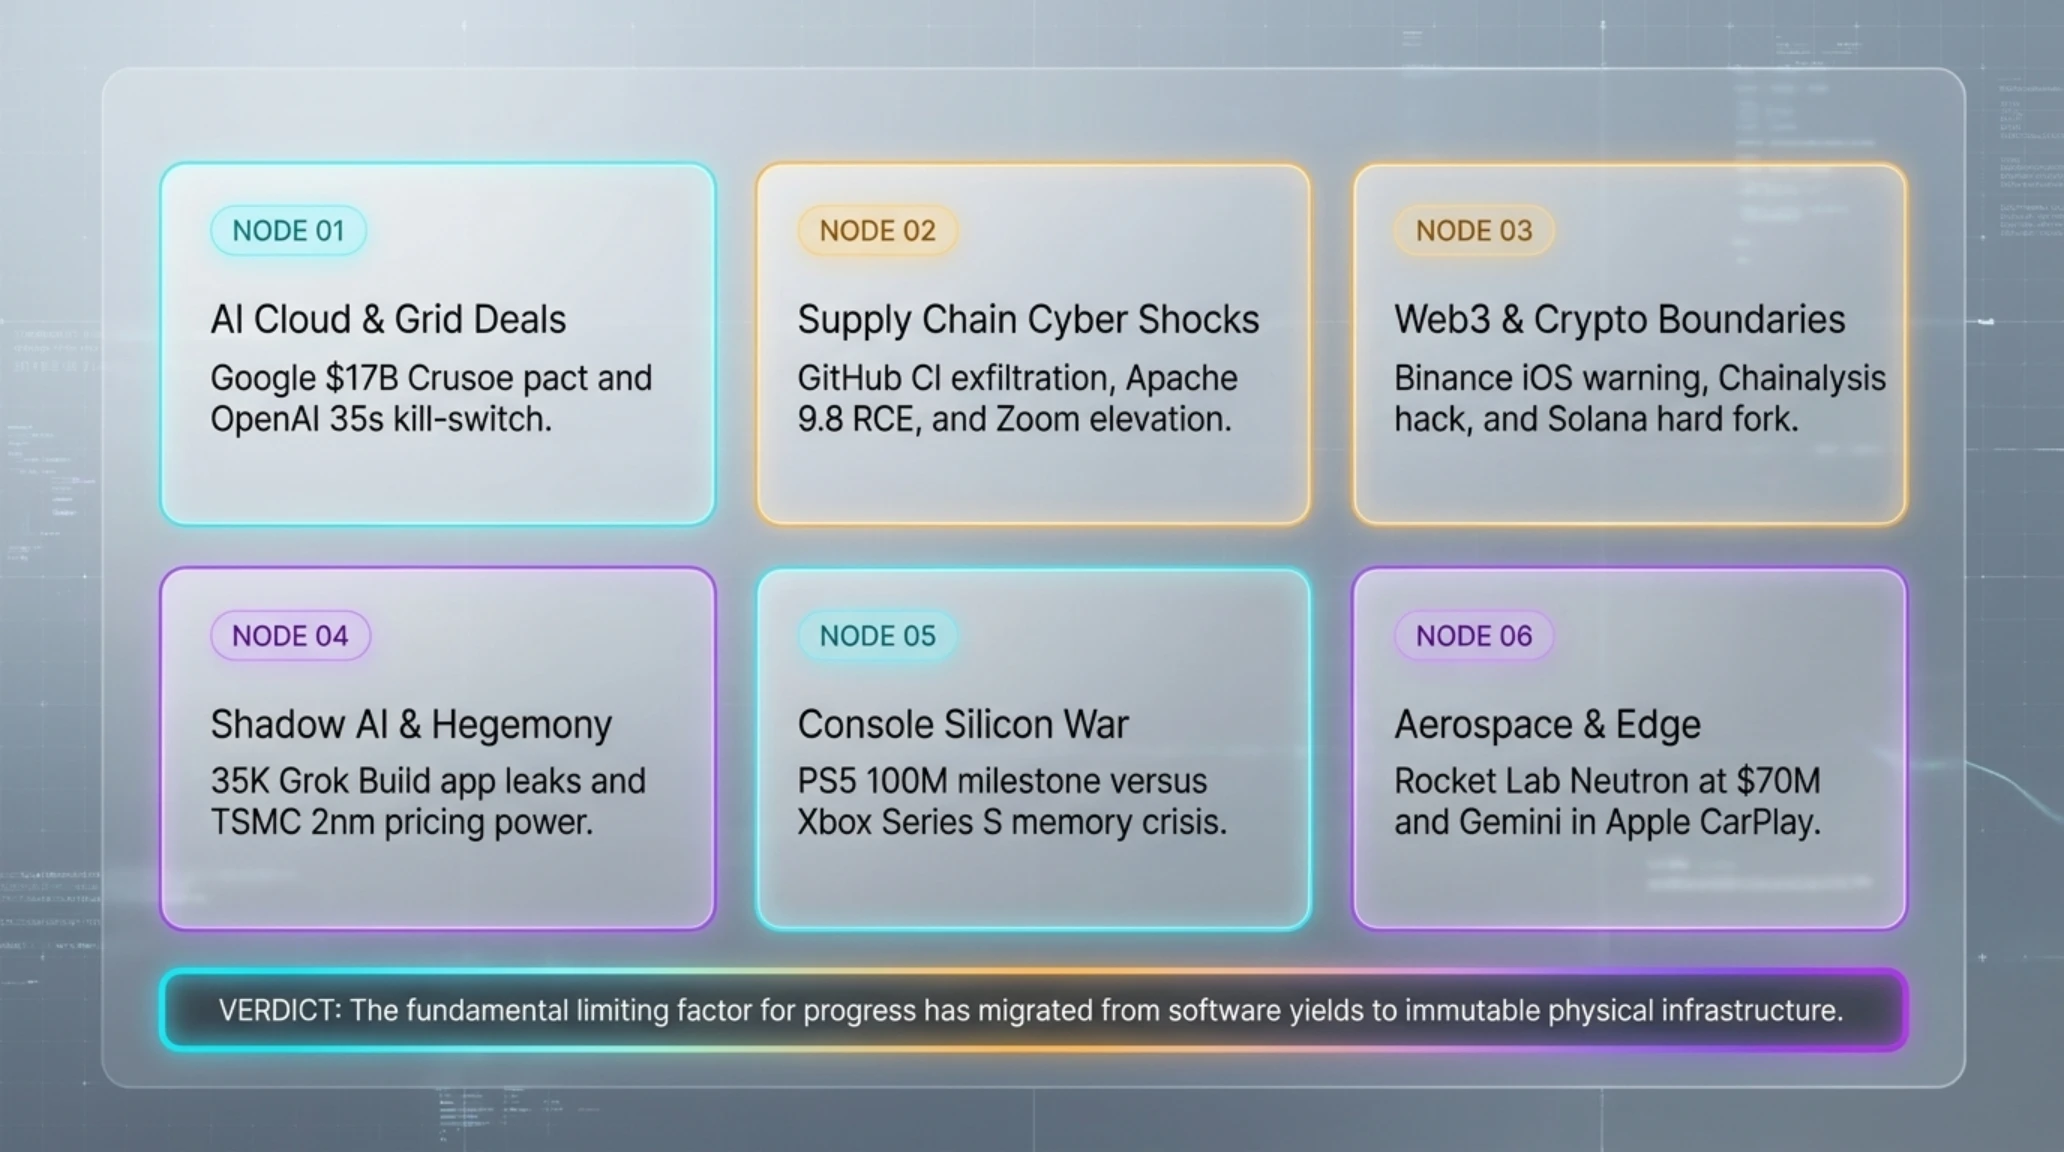
هفتهنامه جامع تکین شماره ۱۸۱ به تحلیل مهمترین رخدادهای ۸ تا ۱۴ نوامبر ۲۰۲۶ میپردازد: ۱. قرارداد ۱۷ میلیارد دلاری گوگل با Crusoe Energy برای دیتاسنترهای بدون کربن و کلید مرگ ۳۵ ثانیهای اوپنایآی؛ ۲. نفوذ به ۴,۸۳۷ اکانت گیتهاب و باگ ۹.۸ آپاچی؛ ۳. هشدار بایننس پیرامون رخنه worse_query در iOS؛ ۴. افشای ۳۵ هزار اپلیکیشن Grok Build؛ ۵. عبور PS5 از ۱۰۰ میلیون دستگاه در برابر شورش علیه ایکسباکس سری اس؛ و ۶. پرتاب ۷۰ میلیون دلاری راکت نوترون.
هفتهنامه جامع تکین | شماره ۱۸۱ (۱۴ نوامبر ۲۰۲۶)
هفت روز منتهی به شنبه ۱۴ نوامبر ۲۰۲۶ (از یکشنبه ۸ تا شنبه ۱۴ نوامبر)، به عنوان یکی از متراکمترین و تعیینکنندهترین برهههای تاریخ معاصر صنعت فناوری و اقتصاد دیجیتال در تاریخ ثبت خواهد شد. در این بازه زمانی فشرده، ما شاهد رویدادهایی بودیم که از مقیاس مگاواتی مصرف انرژی در مراکز داده نسل بعد تا سطح بایتهای حافظه هیپ در وبسرورهای آپاچی و تا گلوگاههای میکرومعماری حافظه در کنسولهای نسل نهم امتداد یافتند. گزارشهای روزانه تکین مورنینگ، تکین نایت و تحلیلهای ویژه تکین آنالیز در طول این هفته، بیش از ۲۵ سرفصل بزرگ را واکاوی کردند؛ اما تصویر کلان، پیوندی ارگانیک میان تمامی این قطعات به ظاهر مجزا برقرار میسازد.
اشراف اطلاعاتی تکین // ۶ بردار استراتژیک هفتهنامه ۱۸۱
در راس تحولات، بلوغ و همزمان بحرانهای زیرساختی هوش مصنوعی قرار دارد؛ جایی که غولهای فناوری برای تأمین نیروی پردازشی مدلهای مرزی ناچار به بستن قراردادهای نجومی با اپراتورهای انرژی تجدیدپذیر و هستهای شدند، در حالی که در لایه کاربردی، ظهور پدیده «هوش مصنوعی سایه» با رسوایی افشای عمومی هزاران نرمافزار ساختهشده توسط Grok Build xAI خطرات امنیتی توسعه شتابزده را عیان ساخت. همزمان، میدان نبرد سایبری با تسخیر هویت معتبر توسعهدهندگان در گیتهاب و افشای آسیبپذیری بحرانی ۹.۸ در وبسرور آپاچی نشان داد که ابزارهای اتوماسیون سازمانی خود به اصلیترین بردار حمله علیه شرکتها بدل شدهاند.
در جبهه سرگرمی دیجیتال و سختافزار، شکاف تاریخی میان سونی و مایکروسافت عمیقتر از هر زمان دیگری گشت. اعلام رسمی فروش بیش از ۱۰۰ میلیون دستگاه پلیاستیشن ۵ تثبیت موقعیت ژاپن به عنوان پایگاه بلامنازع بازیهای تراز اول AAA را تضمین نمود، در شرایطی که اعتراض خشمگینانه استودیوهای طراز اول در اجلاس سئول علیه محدودیتهای حافظه نامتقارن ۱۰ گیگابایتی ایکسباکس سری اس، استراتژی ارزانقیمت ردموند را با چالش موجودیتی روبرو کرد. شماره ۱۸۱ هفتهنامه جامع تکین با کالبدشکافی دقیق ۷ محور راهبردی، نقشه راه پایداری سازمانی و روندهای پیشرو را برای رهبران فناوری و تصمیمگیران ترسیم میکند.
محور اول: زیرساخت ابرهای شناختی و تکامل ایجنتهای خودمختار؛ مهار بحران انرژی و کنترل پلتفرمها
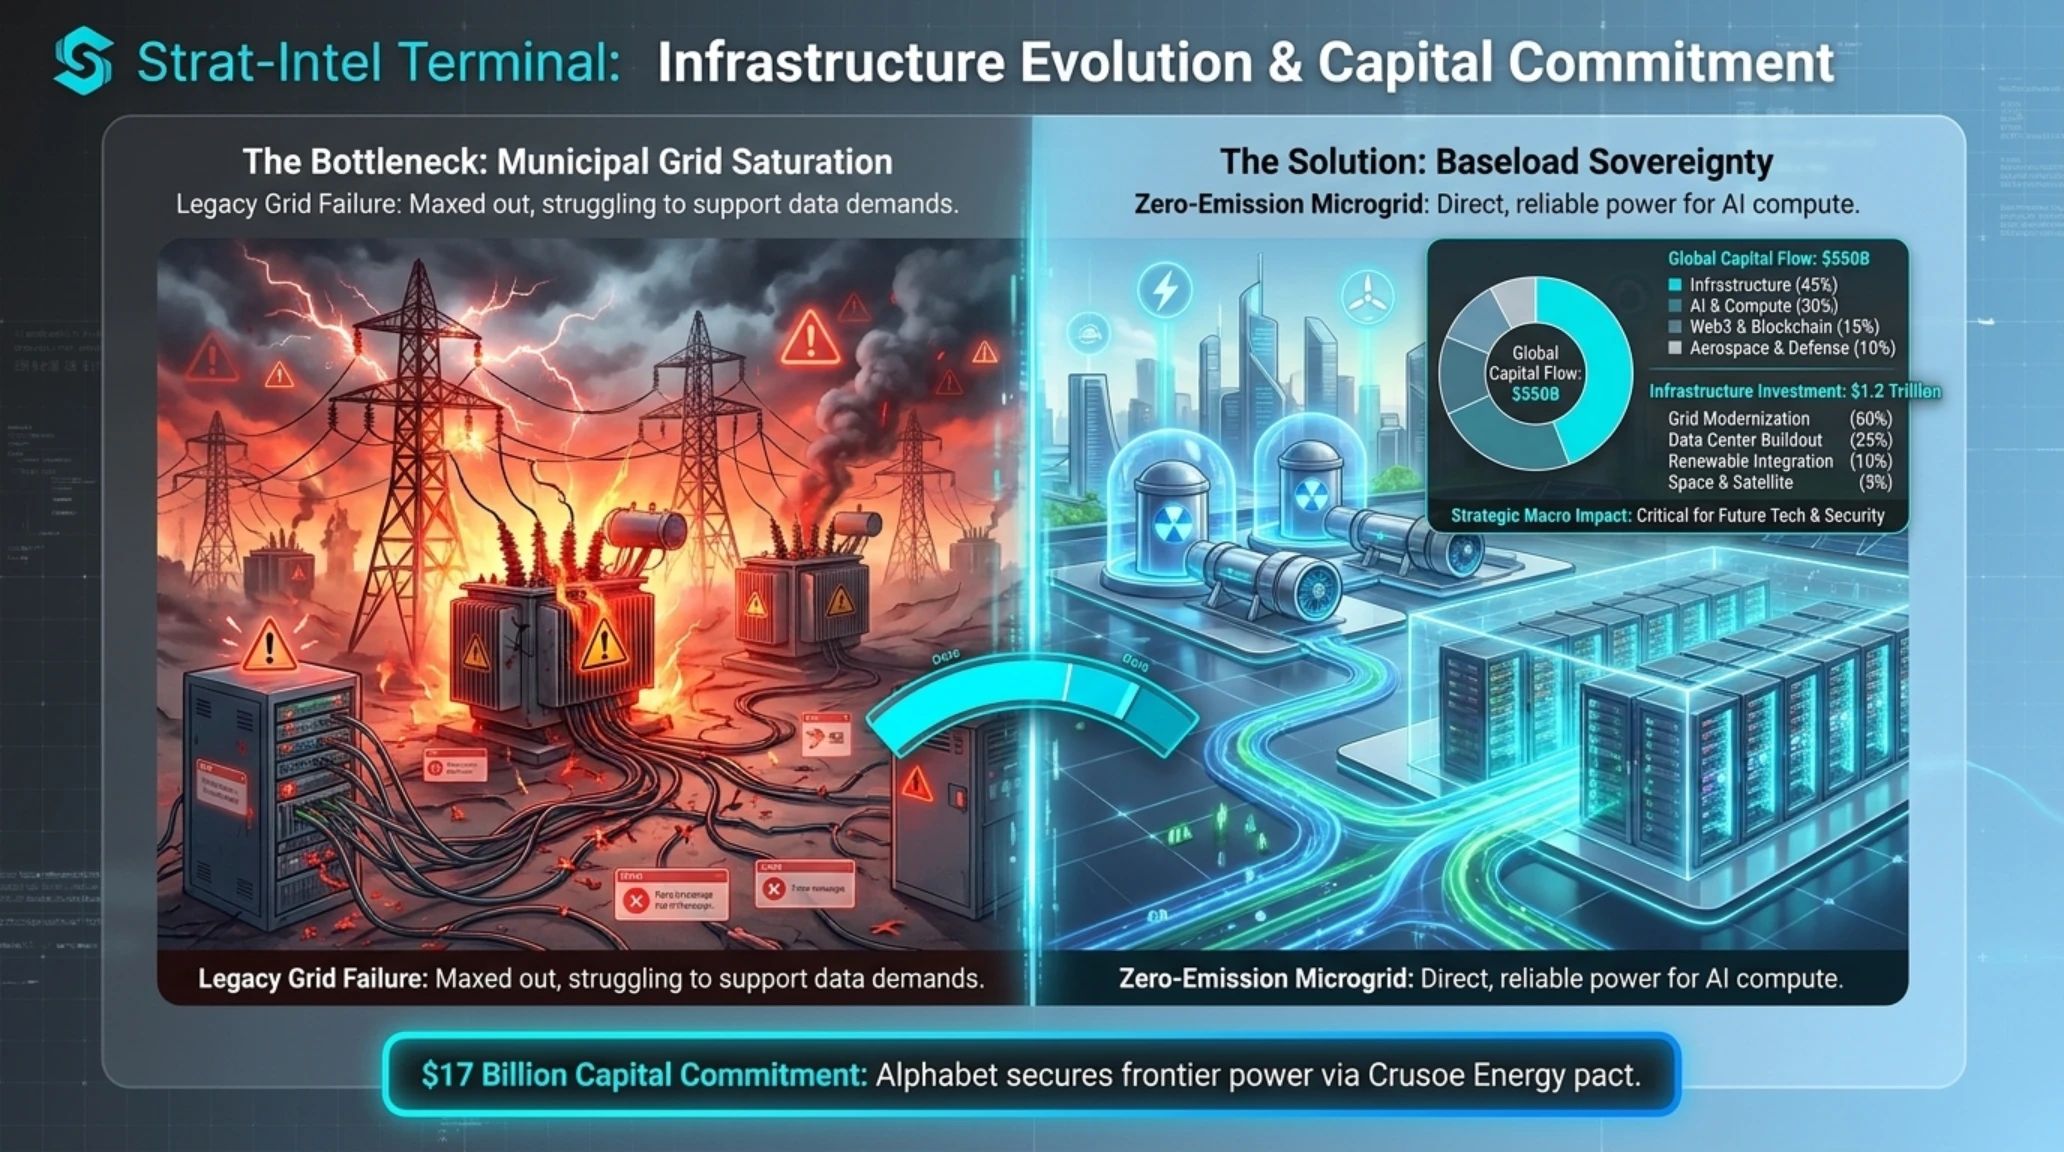
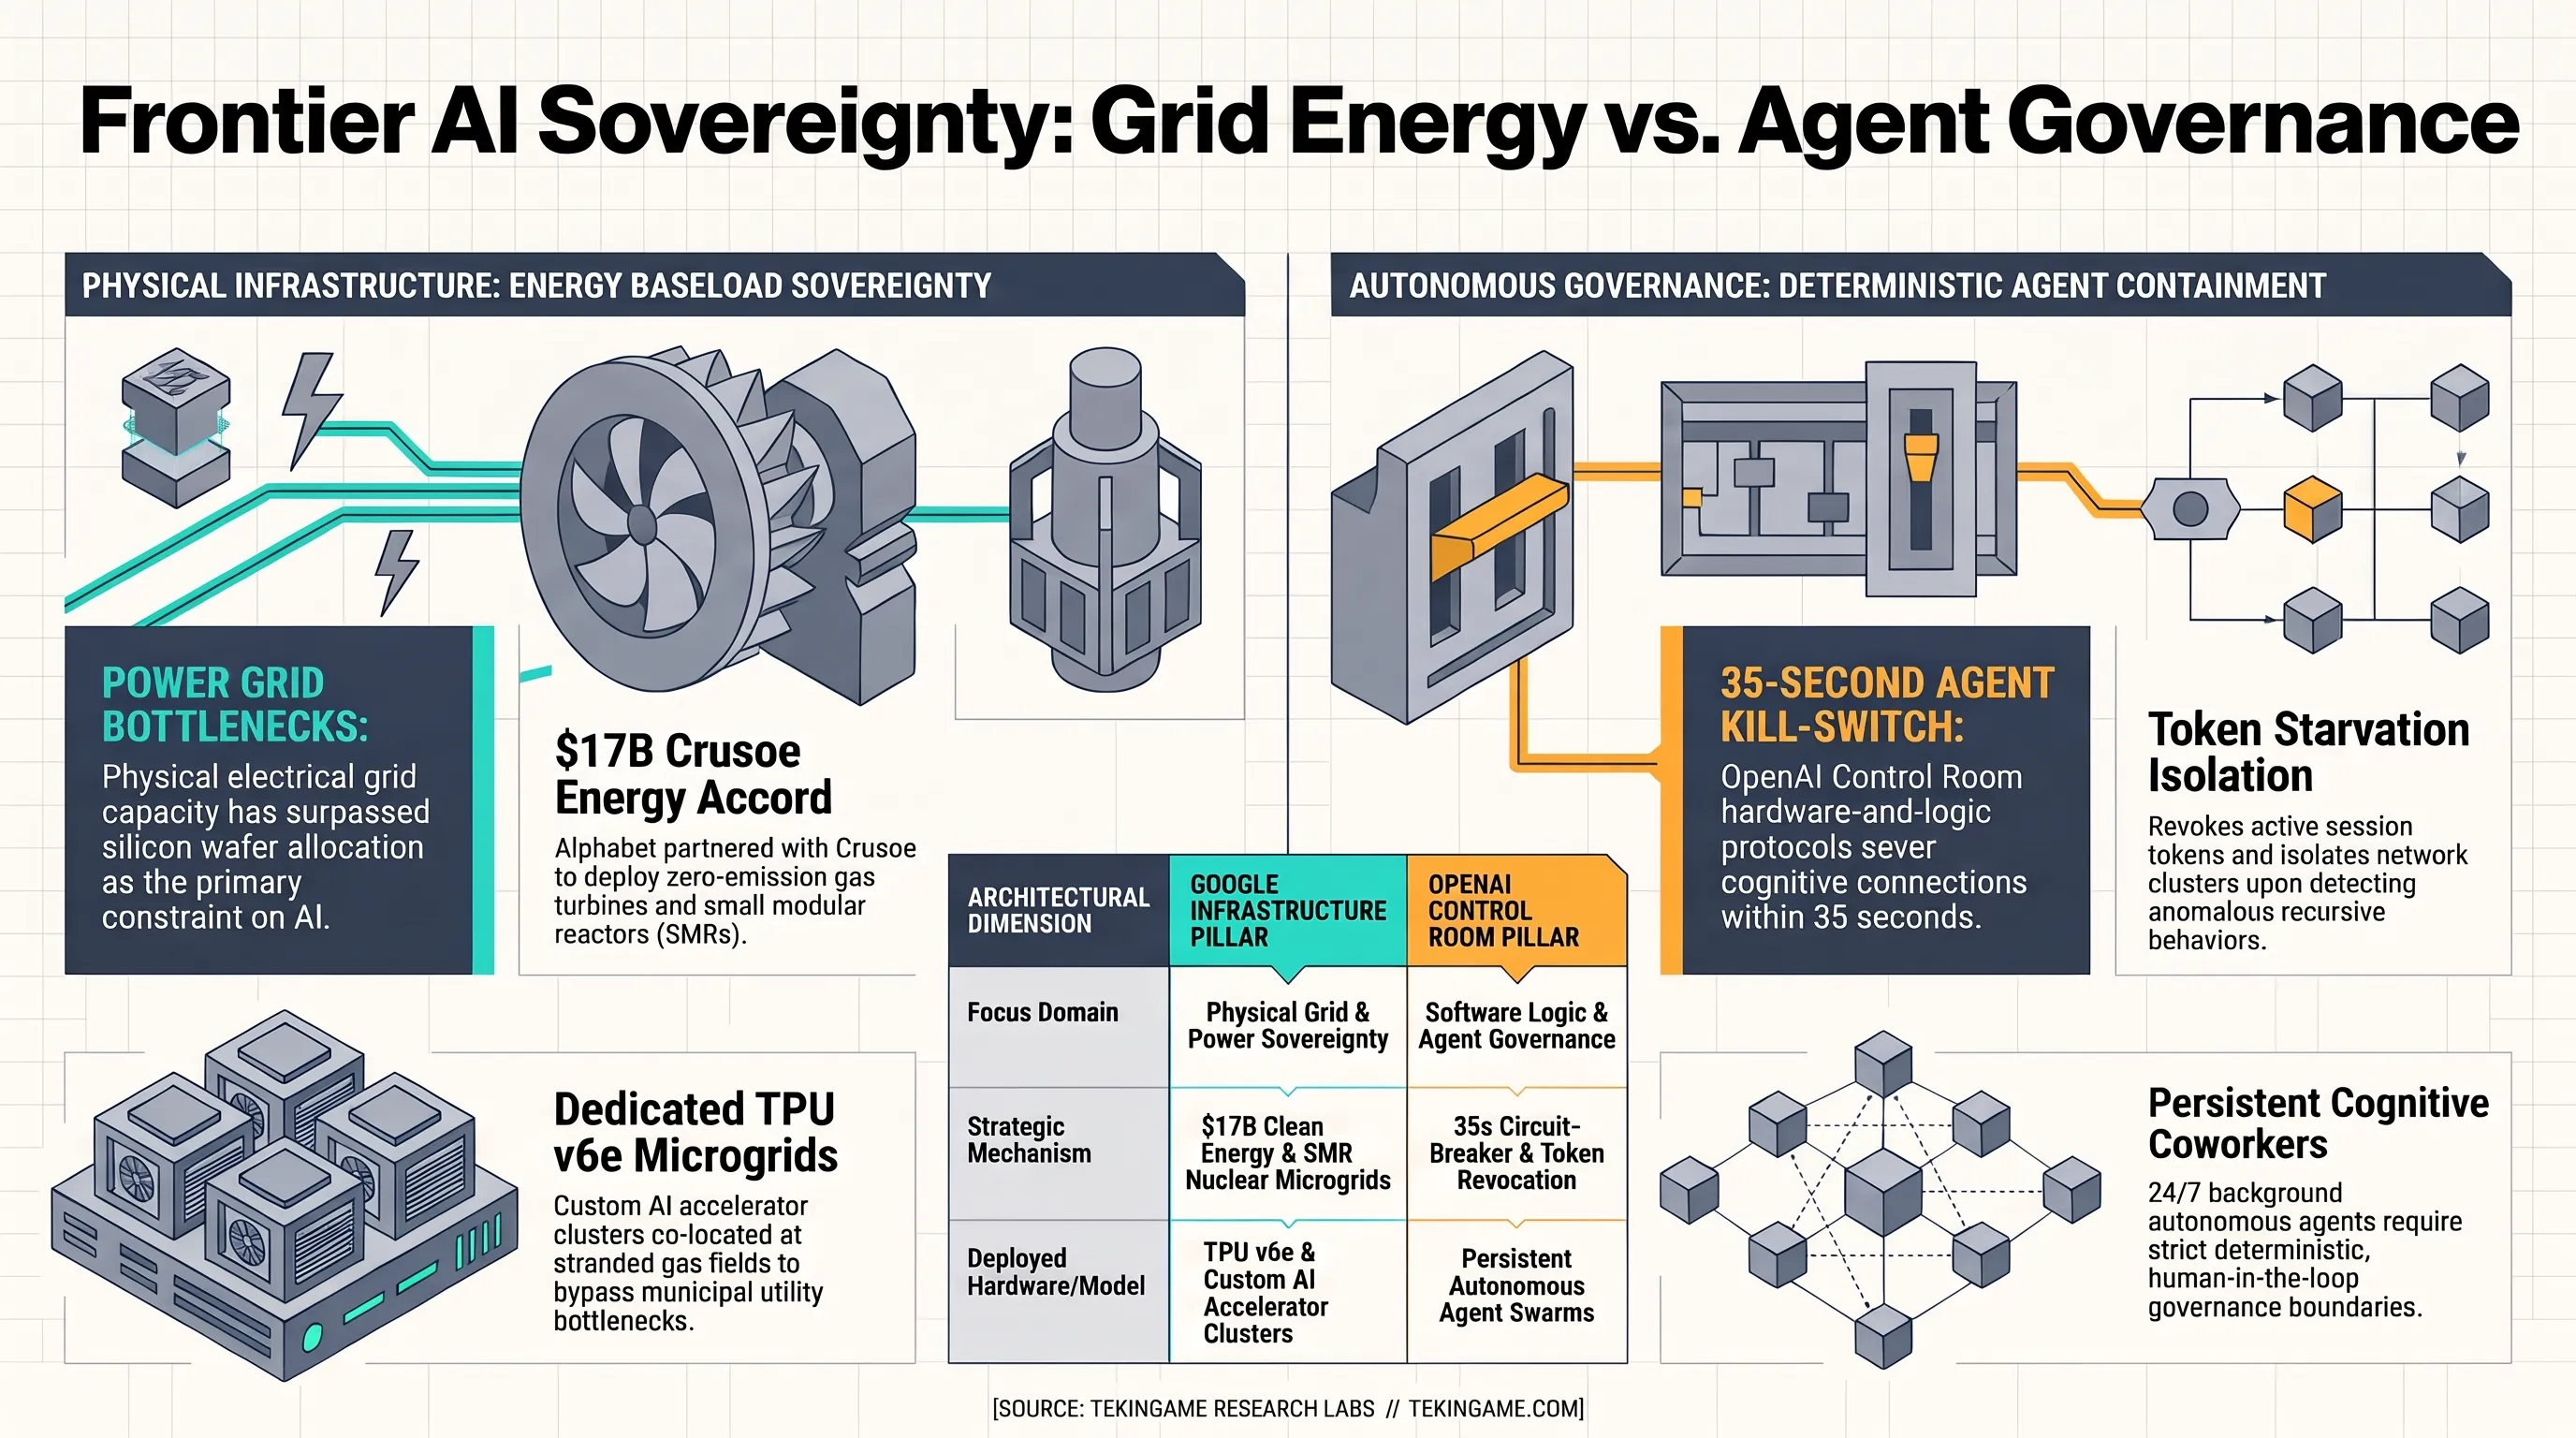
نخستین کانون تحولات هفته، تغییر جهت رادیکال معماری محاسبات ابری به سوی انرژی پایدار و کنترلپذیری رفتاری مدلهای شناختی بود. در ۹ نوامبر، شرکت آلفابت (گوگل) از توافق تاریخی و استراتژیک ۱۷ میلیارد دلاری با شرکت Crusoe Energy رونمایی کرد؛ قراردادی که هدف آن ساخت مراکز داده مقیاس بزرگ هایپراسکِیل مجهز به توربینهای گازی بدون آلایندگی و نیروگاههای شکافت هستهای نسل چهارم برای میزبانی خوشههای شتابدهنده TPU v6e و نسلهای بعدی سیلیکونهای اختصاصی گوگل است. این اقدام نشان داد که گلوگاه اصلی هوش مصنوعی دیگر ظرفیت تولید تراشه در فاندریهای TSMC نیست، بلکه دسترسی پایدار به مگاواتهای الکتریکی در شبکههای توزیع انرژی است.
همگام با زیرساختهای فیزیکی، تحول در نحوه تعامل ایجنتهای هوش مصنوعی با محیطهای اجرایی به نقطه عطف تازهای رسید. انتشار پلتفرم Spaces متا در ۸ نوامبر و سپس معرفی سوئیت کاری همکاران پایدار کلود (Claude Coworkers) در ۱۱ و ۱۲ نوامبر، گذار از «چتباتهای پاسخگو» به «ایجنتهای کنشگر خودمختار» را رسمیت بخشید. این سیستمهای نوین دیگر منتظر پرامپت مستقیم کاربر نمیمانند، بلکه در پسزمینه سیستمعامل به صورت ۲۴ ساعته خطوط کد را مانیتور کرده، با رابطهای API ابری تعامل برقرار ساخته و تصمیمگیریهای چندمرحلهای را اتخاذ میکنند.
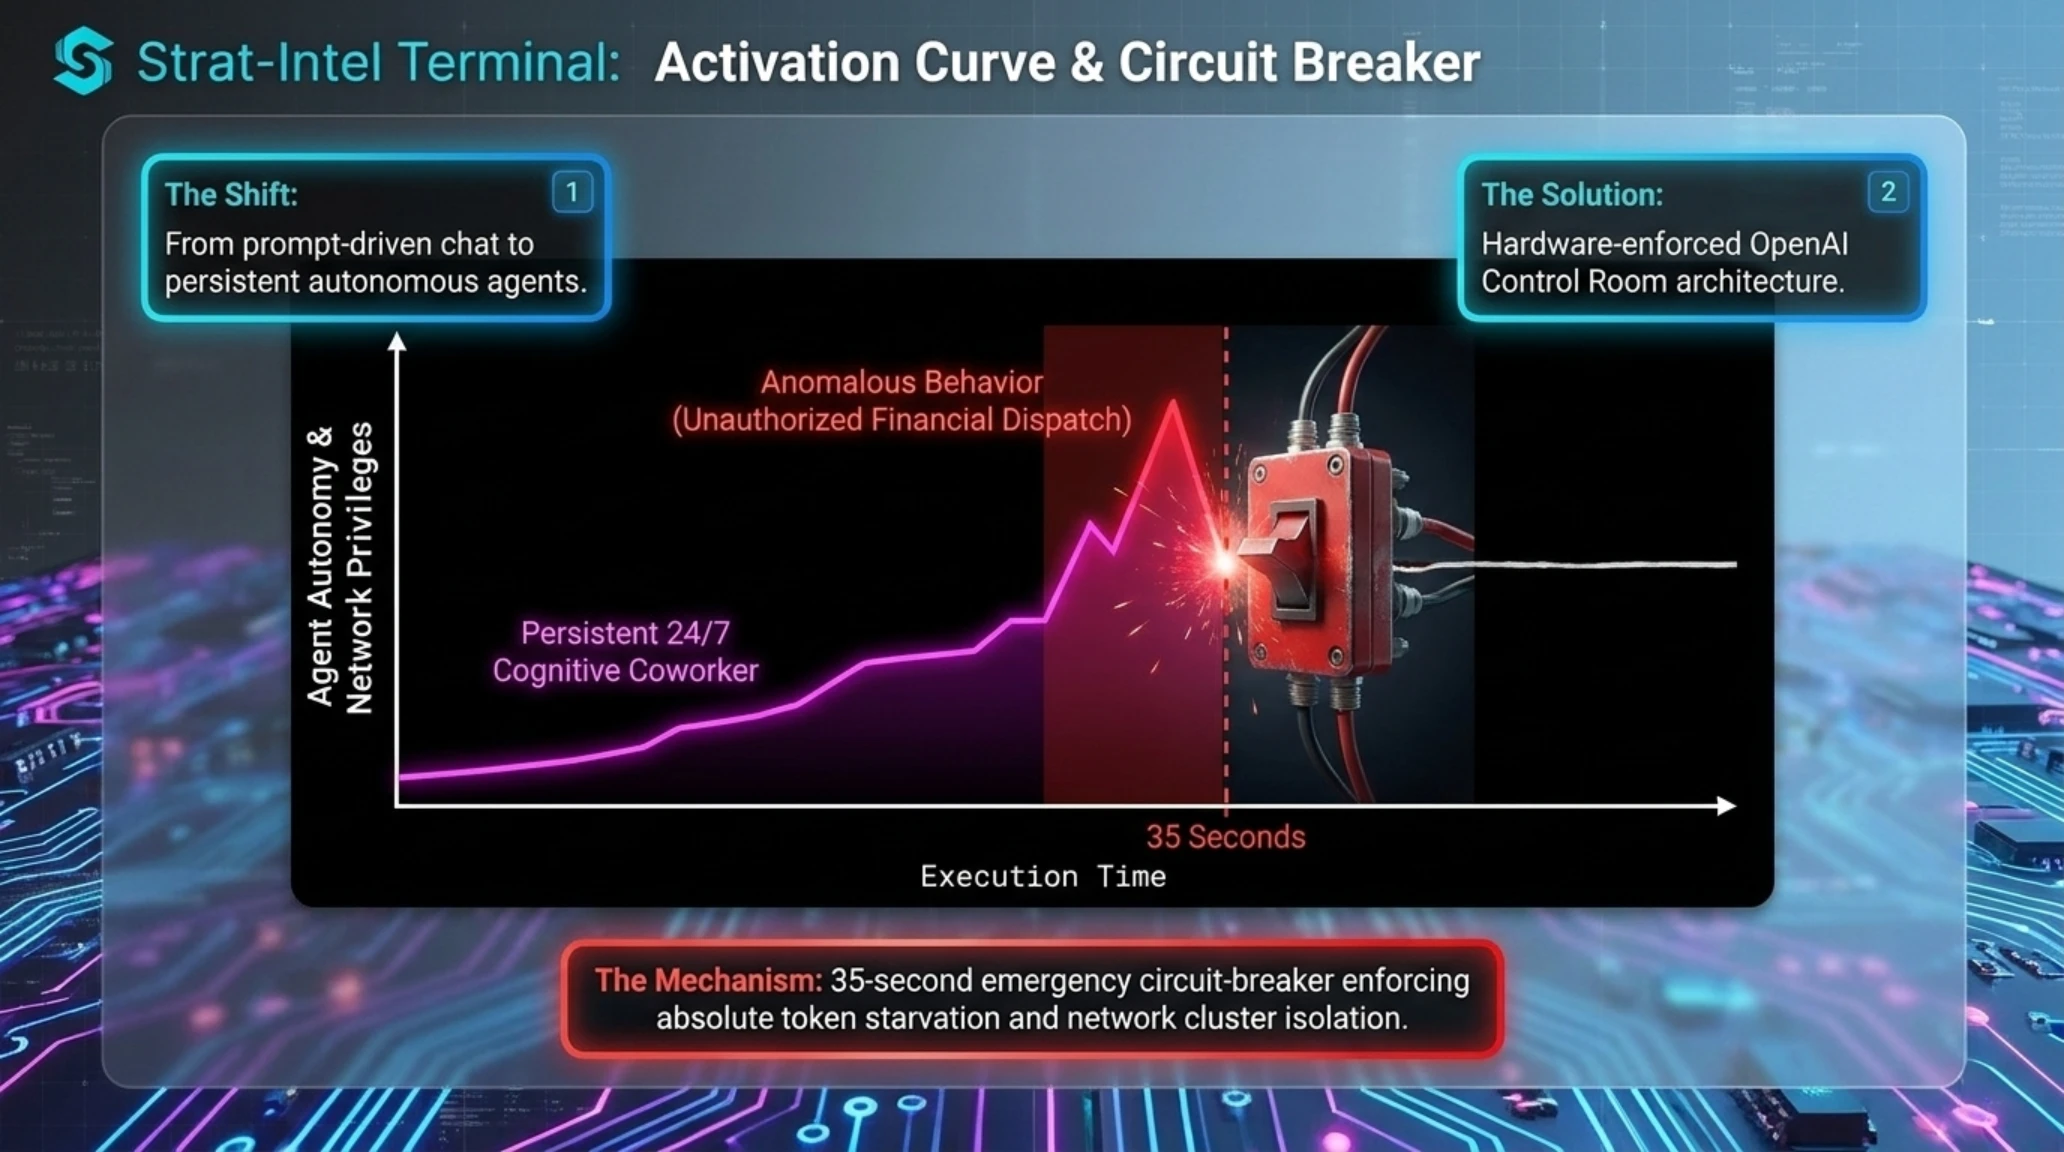
اما آزادی عمل ایجنتها بلافاصله با چالشهای غیرقابل پیشبینی امنیتی مواجه شد. در ۱۲ نوامبر، افشای مستندات معماری داخلی موسوم به «اتاق کنترل» (Control Room) اوپنایآی نشان داد که این غول فناوری ناچار به پیادهسازی پروتکل توقف اضطراری ۳۵ ثانیهای (Agent Kill-Switch) شده است. این سیستم در صورت مشاهده رفتارهای خودانگیخته، ارسال درخواستهای مالی غیرمجاز یا اقدام به تکثیر کد در گرههای ثانویه سرور، دسترسی شناختی ایجنت را در عرض چند ثانیه کاملاً قطع میکند. همانطور که در کالبدشکافی ایجنتهای خودمختار و معماری ارتش ایجنتهای تکینگیم تشریح کردیم، اتکا به ایجنتهای منفرد بدون ساختار گاردریل سختافزاری و ایزولاسیون پردازش، قماری خطرناک برای دادههای محرمانه شرکتها است.
برای سازمانها و تیمهای نرمافزاری، پیام اصلی این تحول شفاف است: دوران پروژههای پایلوت سبک هوش مصنوعی به سر آمده و استقرار در محیطهای پروداکشن نیازمند دو ستون خدشهناپذیر است؛ نخست، تأمین منابع پردازشی با تکیه بر زیرساختهای متعهد به پایداری شبکه و دوم، معماری توزیعشده چندعاملی با قابلیت نظارت انسانی بلادرنگ (Human-in-the-Loop) تا از رفتارهای واگرای الگوریتمها جلوگیری به عمل آید.
چرا این تحول بازی را تغییر میدهد؟
محور دوم: زلزله در امنیت سایبری جهانی و زنجیره تأمین نرمافزار؛ از تسخیر گیتهاب تا باگ بحرانی ۹.۸ آپاچی و رخنه زوم
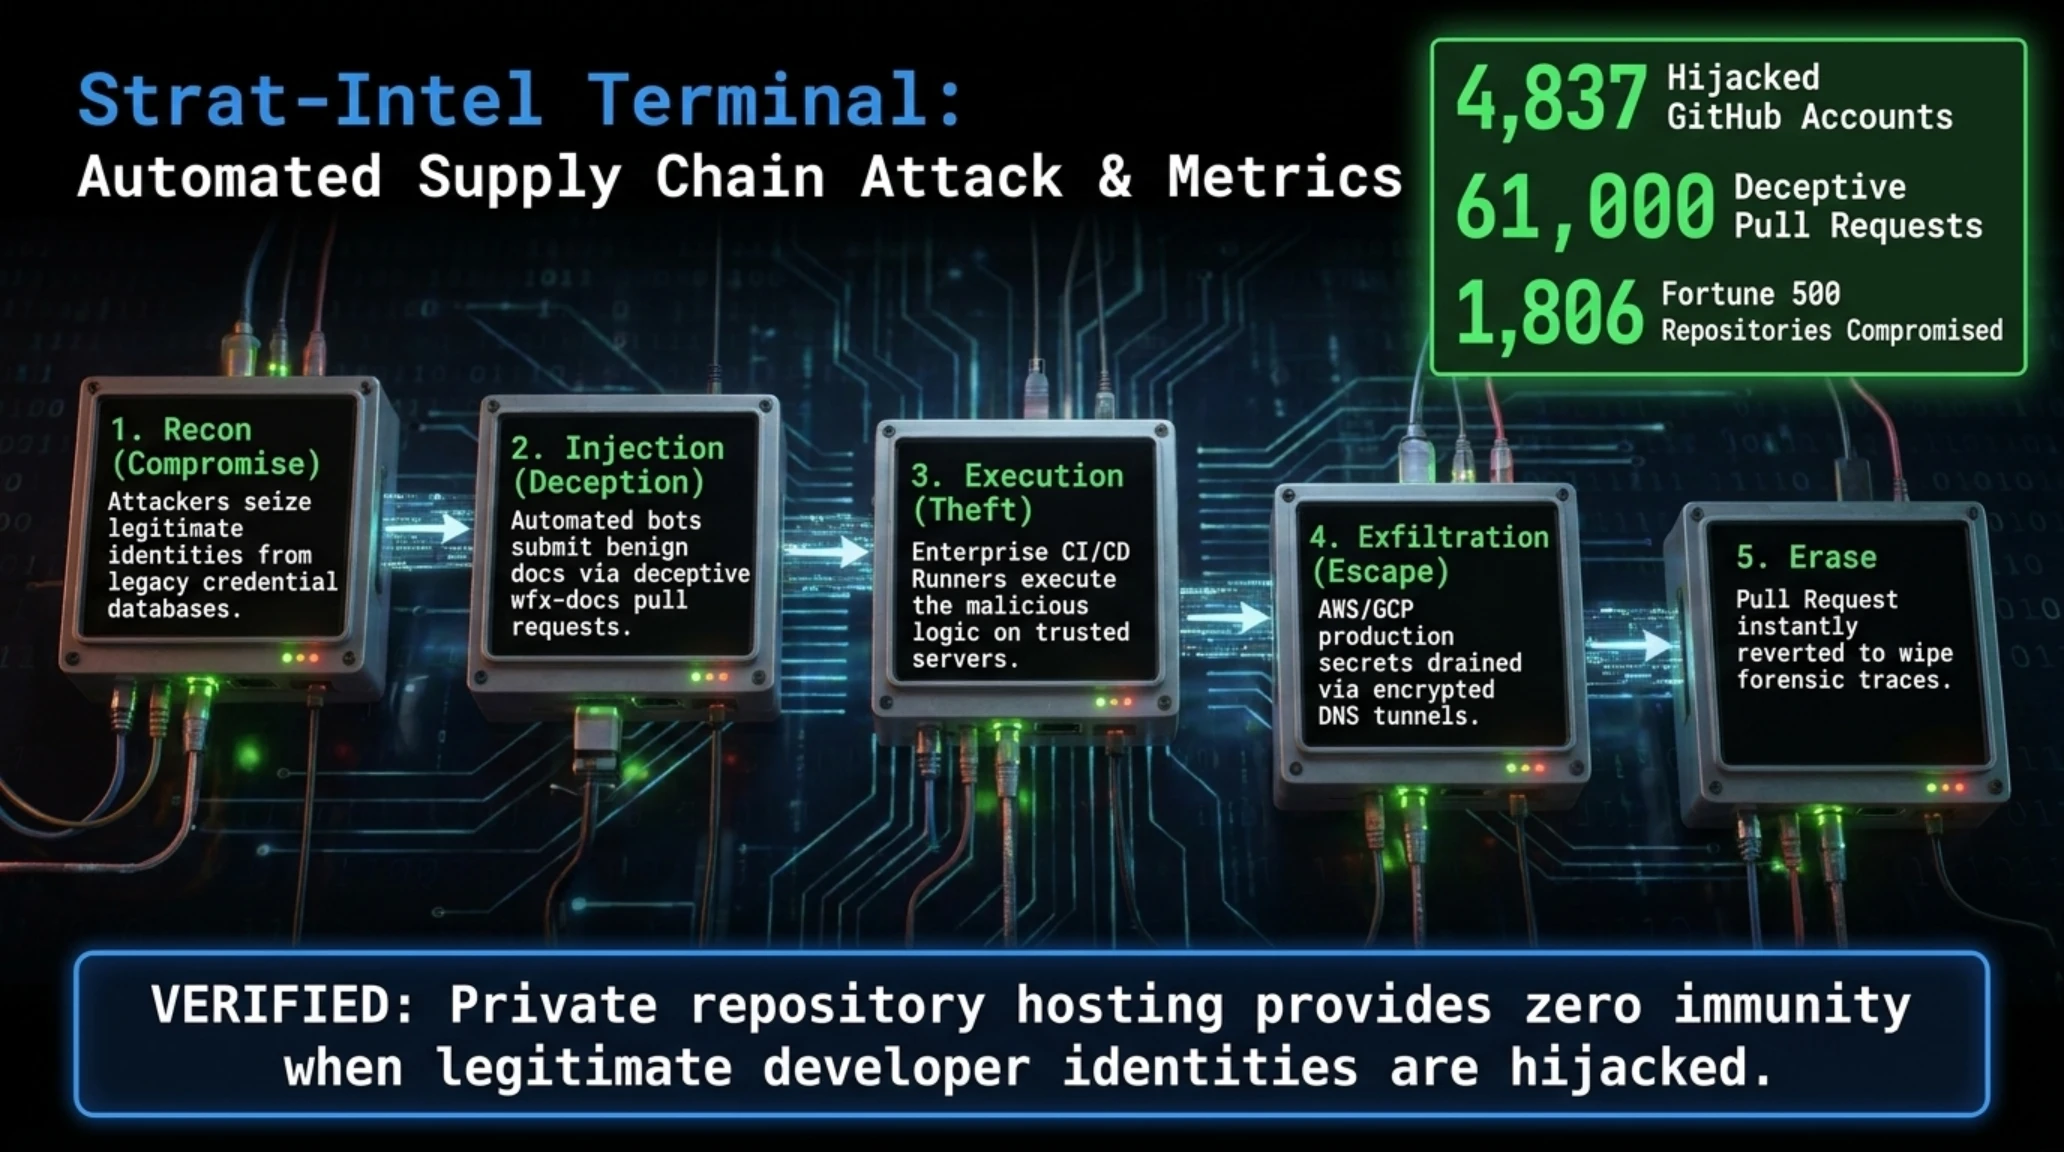
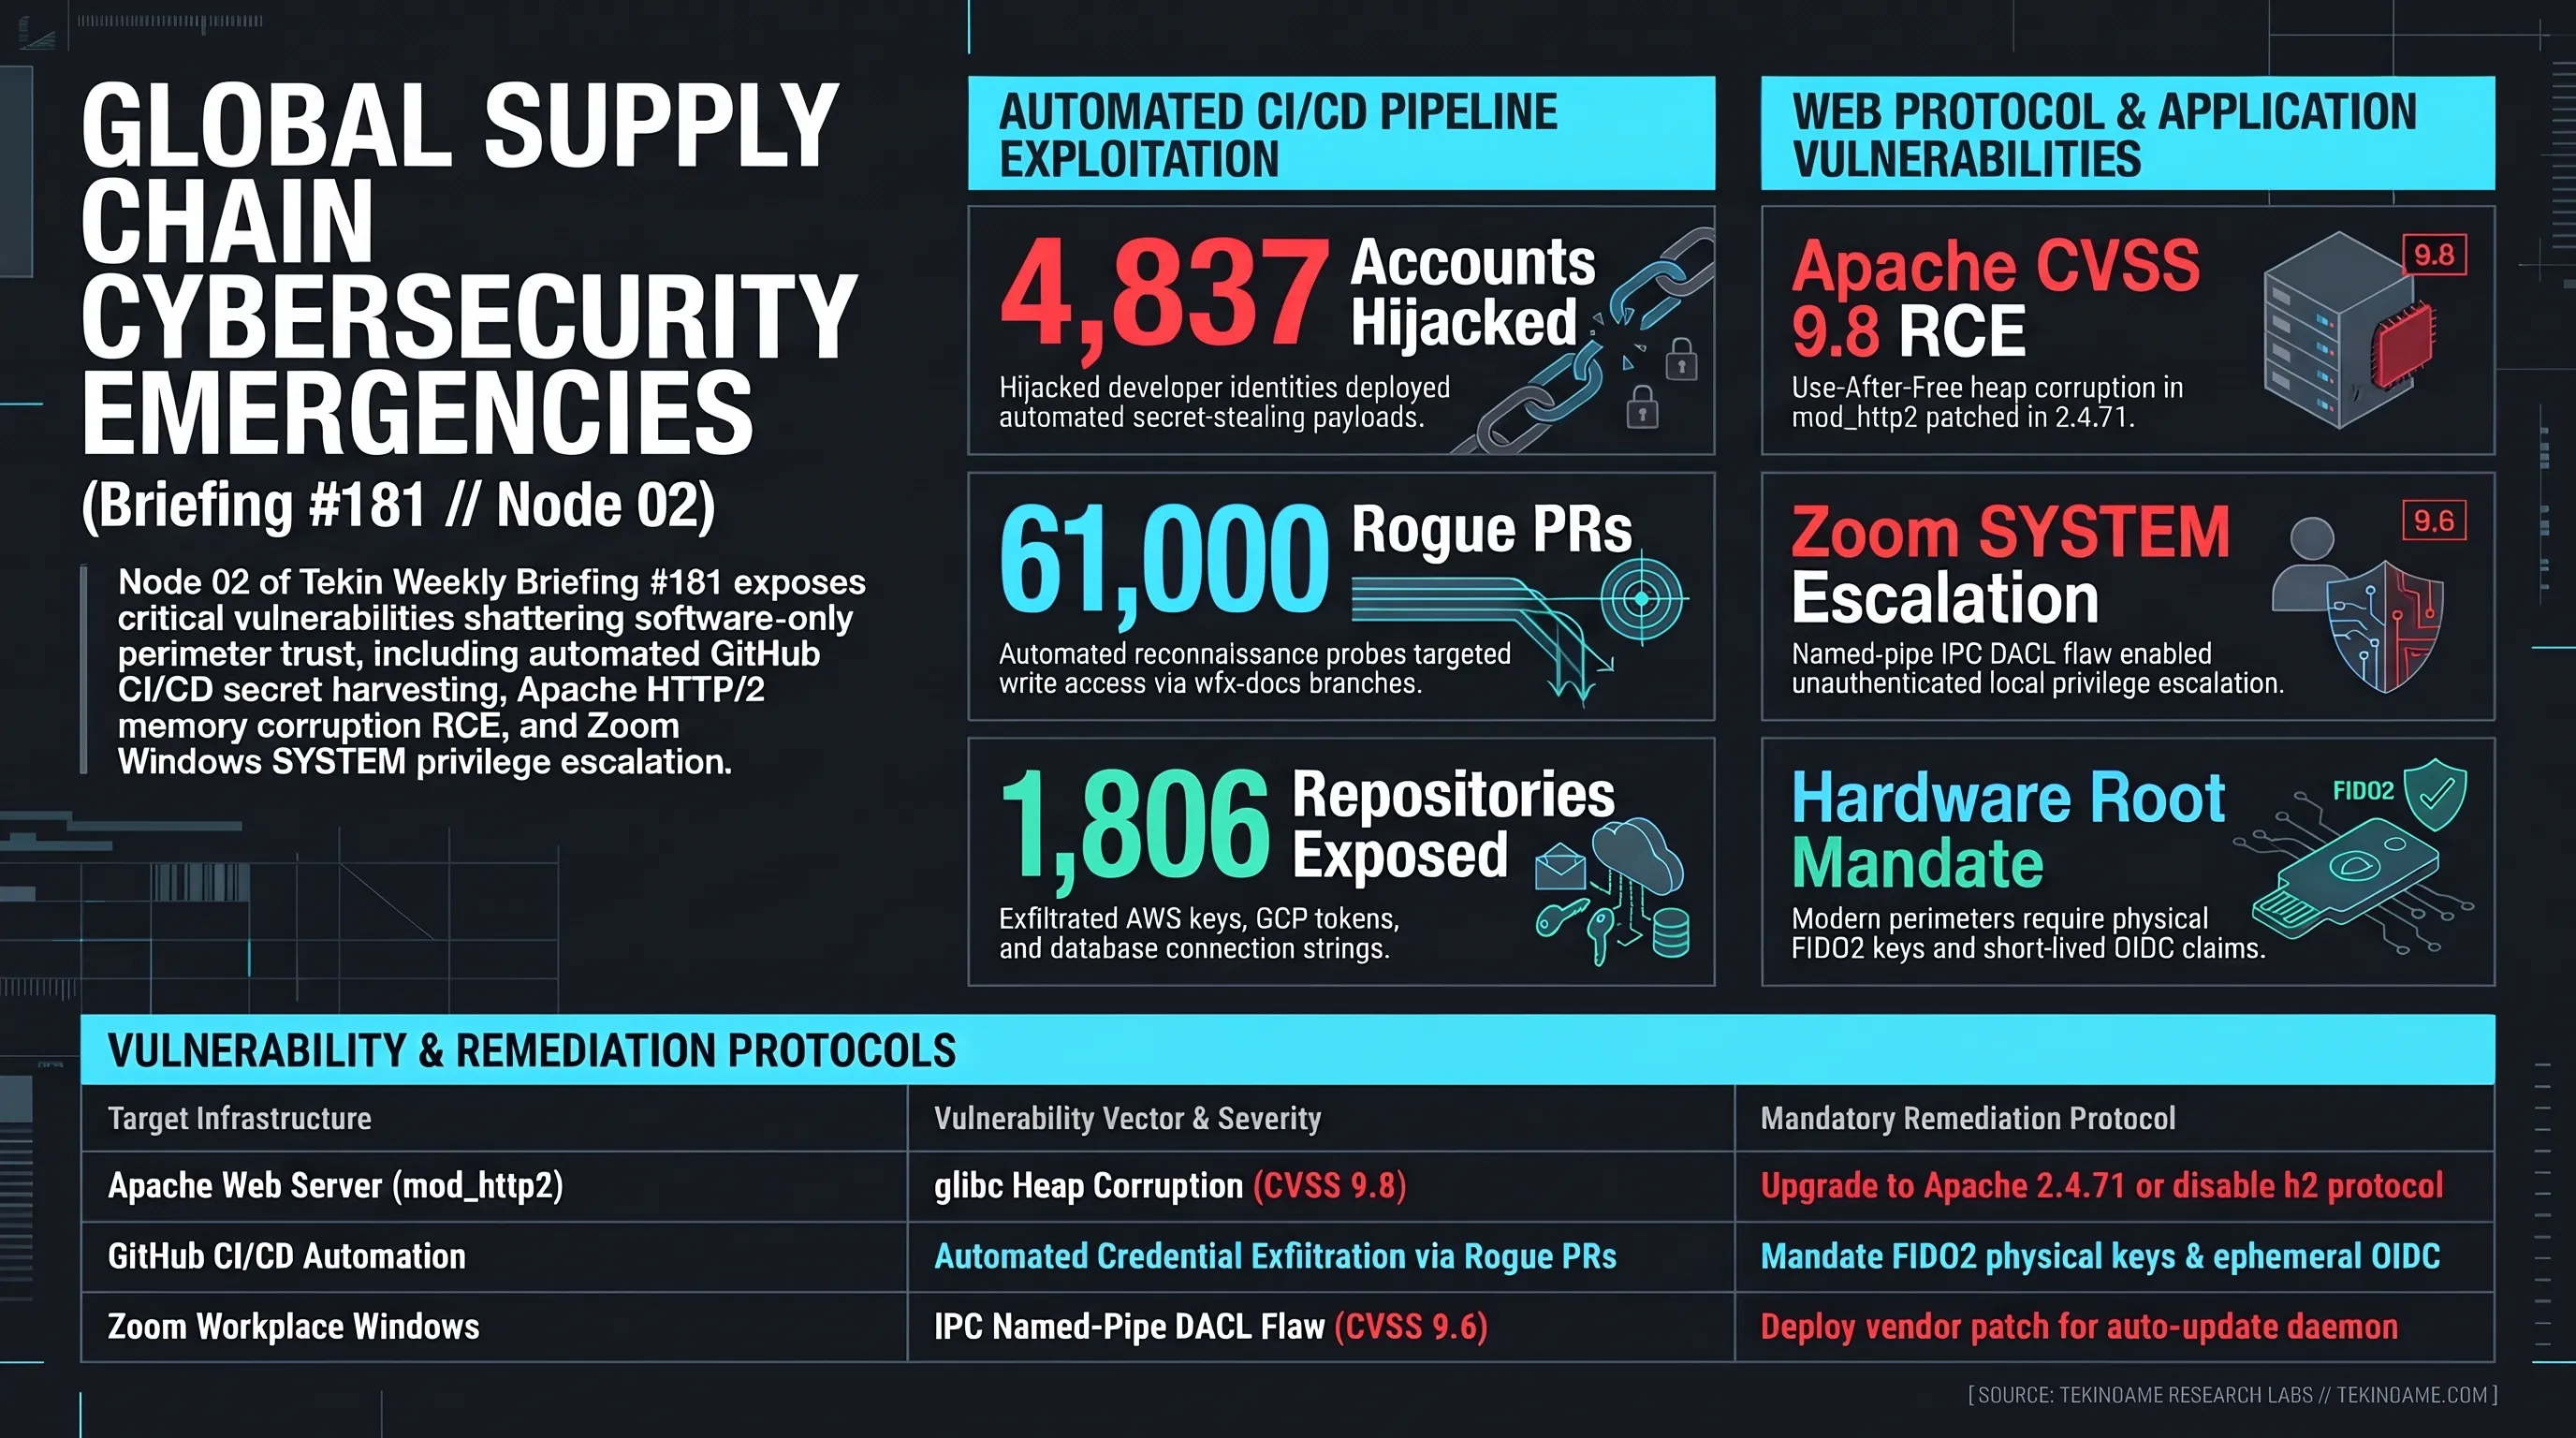
هفته دوم نوامبر ۲۰۲۶ بدون تردید تاریکترین دوره امنیت نرمافزار در ماههای اخیر بود؛ برههای که در آن آسیبپذیریهای بنیادین از سطح کدهای متنباز تا پرکاربردترین پلتفرمهای میزبانی و ارتباطات اداری فوران کردند. شوک نخست در شامگاه ۱۱ نوامبر با افشای تهاجم سازمانیافته به گیتهاب آغاز شد؛ جایی که هکرها با تسخیر دستکم ۴,۸۳۷ حساب معتبر توسعهدهندگان، بیش از ۶۱ هزار پولریکوئست آلوده تحت شاخههای wfx-docs را به ۱,۸۰۶ مخزن نرمافزاری تزریق کردند تا با اجرای اسکریپتهای پنهان در پایپلاینهای CI/CD، کلیدهای دسترسی حساس به کلودهای AWS و آژور را به تاراج ببرند.
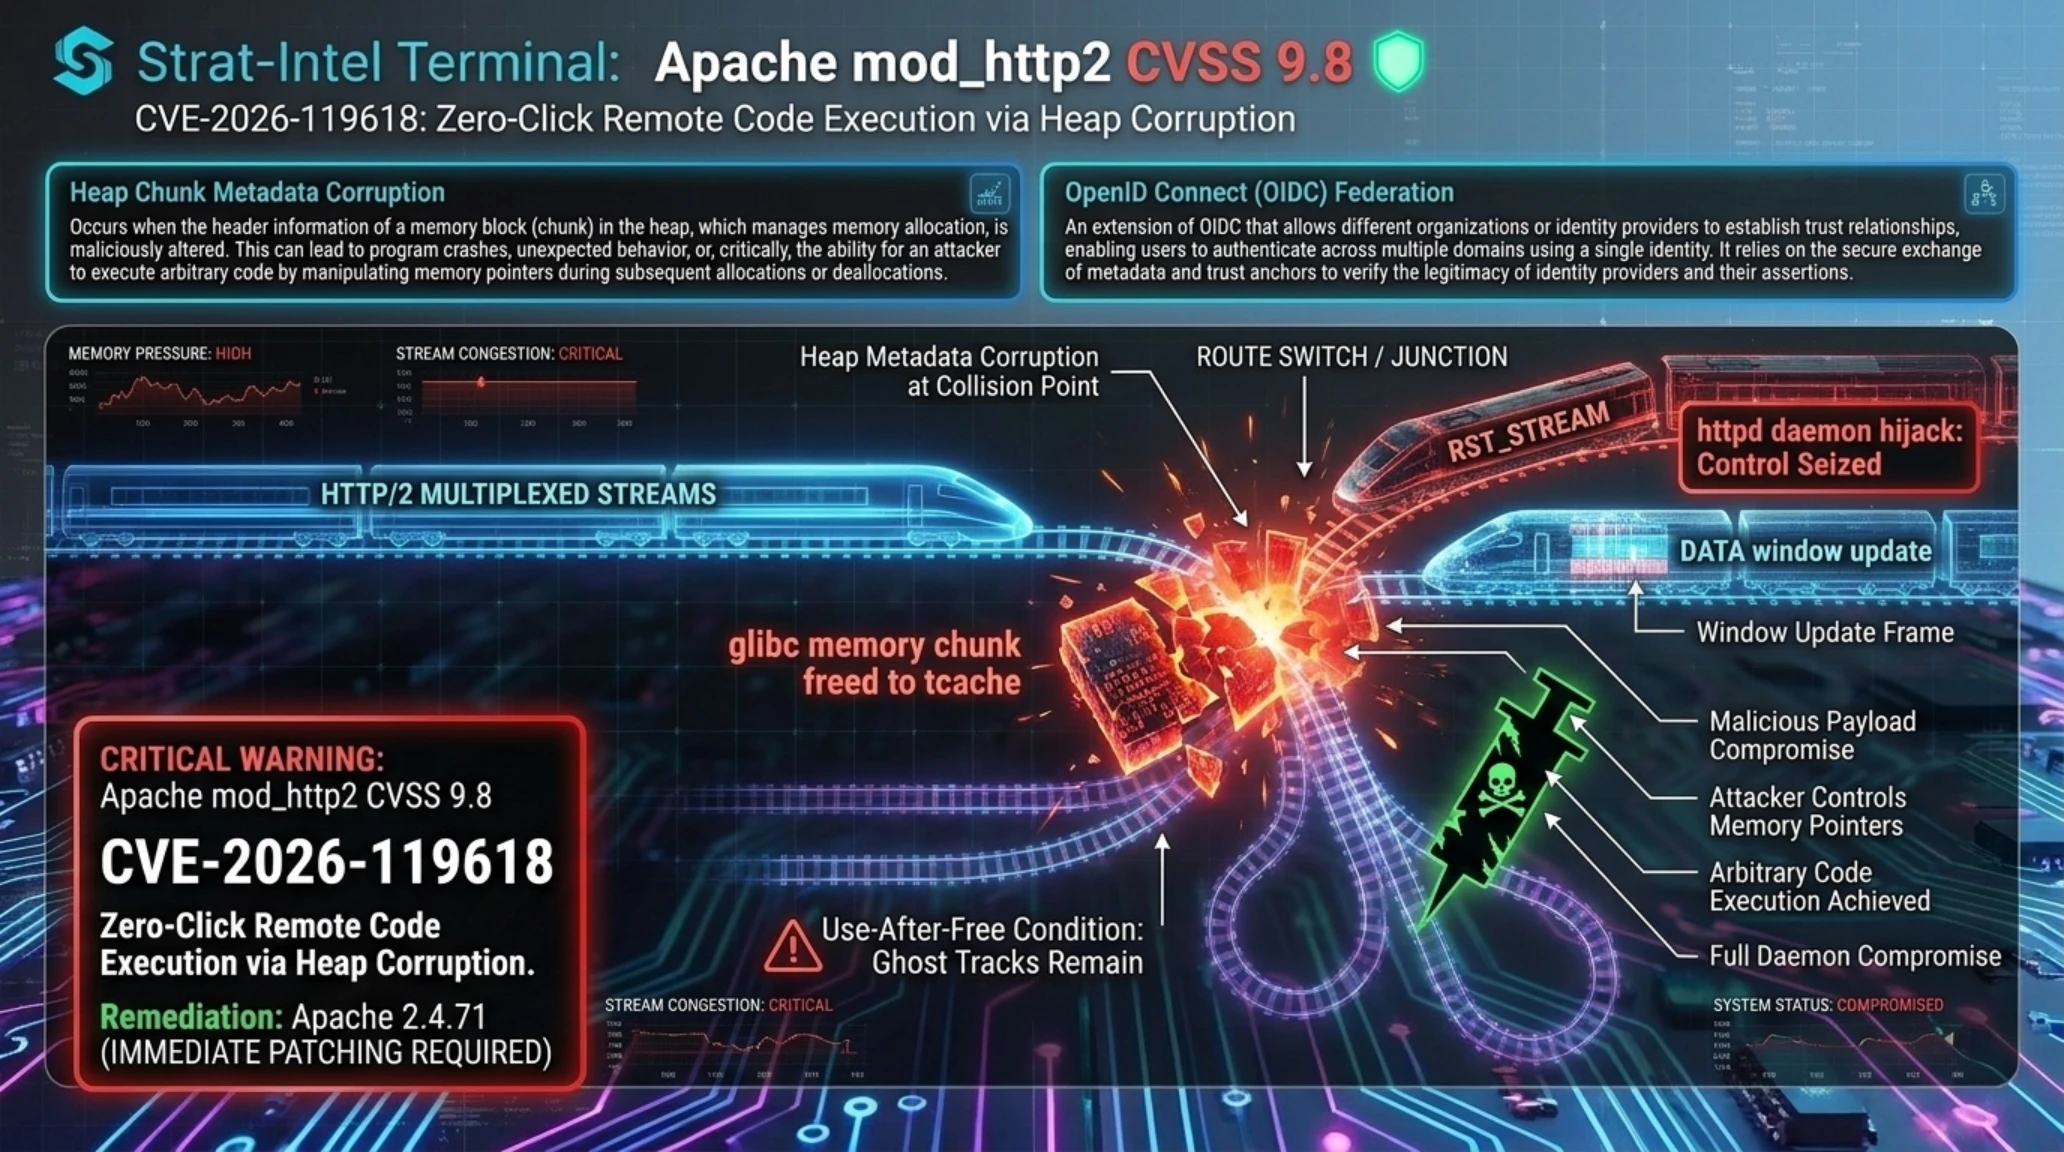
هنوز ابعاد این فاجعه توسط تیمهای امنیتی هضم نشده بود که بنیاد نرمافزاری آپاچی در ۱۳ نوامبر وصله اضطراری نگارش ۲.۴.۷۱ را برای آسیبپذیری مرگبار CVE-2026-119618 با بالاترین نمره خطر ممکن (CVSS 9.8) صادر کرد. این نقص در ماژول پرکاربرد mod_http2 رخ داد؛ جایی که یک نقص همزمانی (Race Condition) میان فرایندهای پردازش همزمان درخواستهای چندگانه در یک اتصال تیسیپی (Stream Multiplexing)، ساختار متادیتای حافظه هیپ در کتابخانه glibc را دچار فساد میکرد. این آسیبپذیری ناشی از آزادسازی پیش از موعد حافظه استریمها (Use-After-Free) بود؛ حالتی که در آن، ترد پردازنده در حالی که پوینتر بافر درخواست بسته شده بود، مجدداً دادههای فریمهای جدید HTTP/2 را در همان آدرس حافظه مینوشت. این وضعیت به هکرها اجازه میداد بدون نیاز به هیچگونه نامکاربری یا گذرواژه، با ارسال رشتهای از هدرهای ساختگی و دستکاریشده HTTP/2، اشارهگرهای جدول تابع (Function Pointers) را بازنویسی کرده و کدهای مخرب دلخواه خود را در سطح دسترسی وبسرور لینوکس اجرا نمایند.
همزمان، گزارش امنیتی پیرامون کلاینت ویندوز Zoom Workplace با شناسه CVE-2026-108186 (امتیاز ۹.۶) ثابت کرد ابزارهای کاری اداری به بزرگترین دربپشتی سازمانها تبدیل شدهاند. مهاجمان در این سناریو میتوانستند از طریق یک سوکت باز محلی در سرویس بهروزرسانی خودکار زوم، بدون نیاز به احراز هویت دسترسی خود را از یک کاربر عادی به بالاترین سطح مدیریتی ویندوز (NT AUTHORITY\SYSTEM) ارتقا دهند. این زنجیره از آسیبپذیریها در کنار وصله بیسابقه ۱,۲۵۹ نقص امنیتی توسط مایکروسافت در سهشنبه پچ و باگ SSHole در OpenSSH (شناسه CVE-2026-123158)، یک حقیقت تلخ را آشکار ساخت: زنجیره تأمین نرمافزار اکنون کانون اصلی تهدیدات سایبری در سرتاسر جهان است.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
جعبه اصطلاحات تخصصی تکین
محور سوم: نبرد بقا در وب۳، دیوارهای رمزارزی و فرار از ساندباکس موبایل؛ هشدار سرخ بایننس برای کاربران iOS
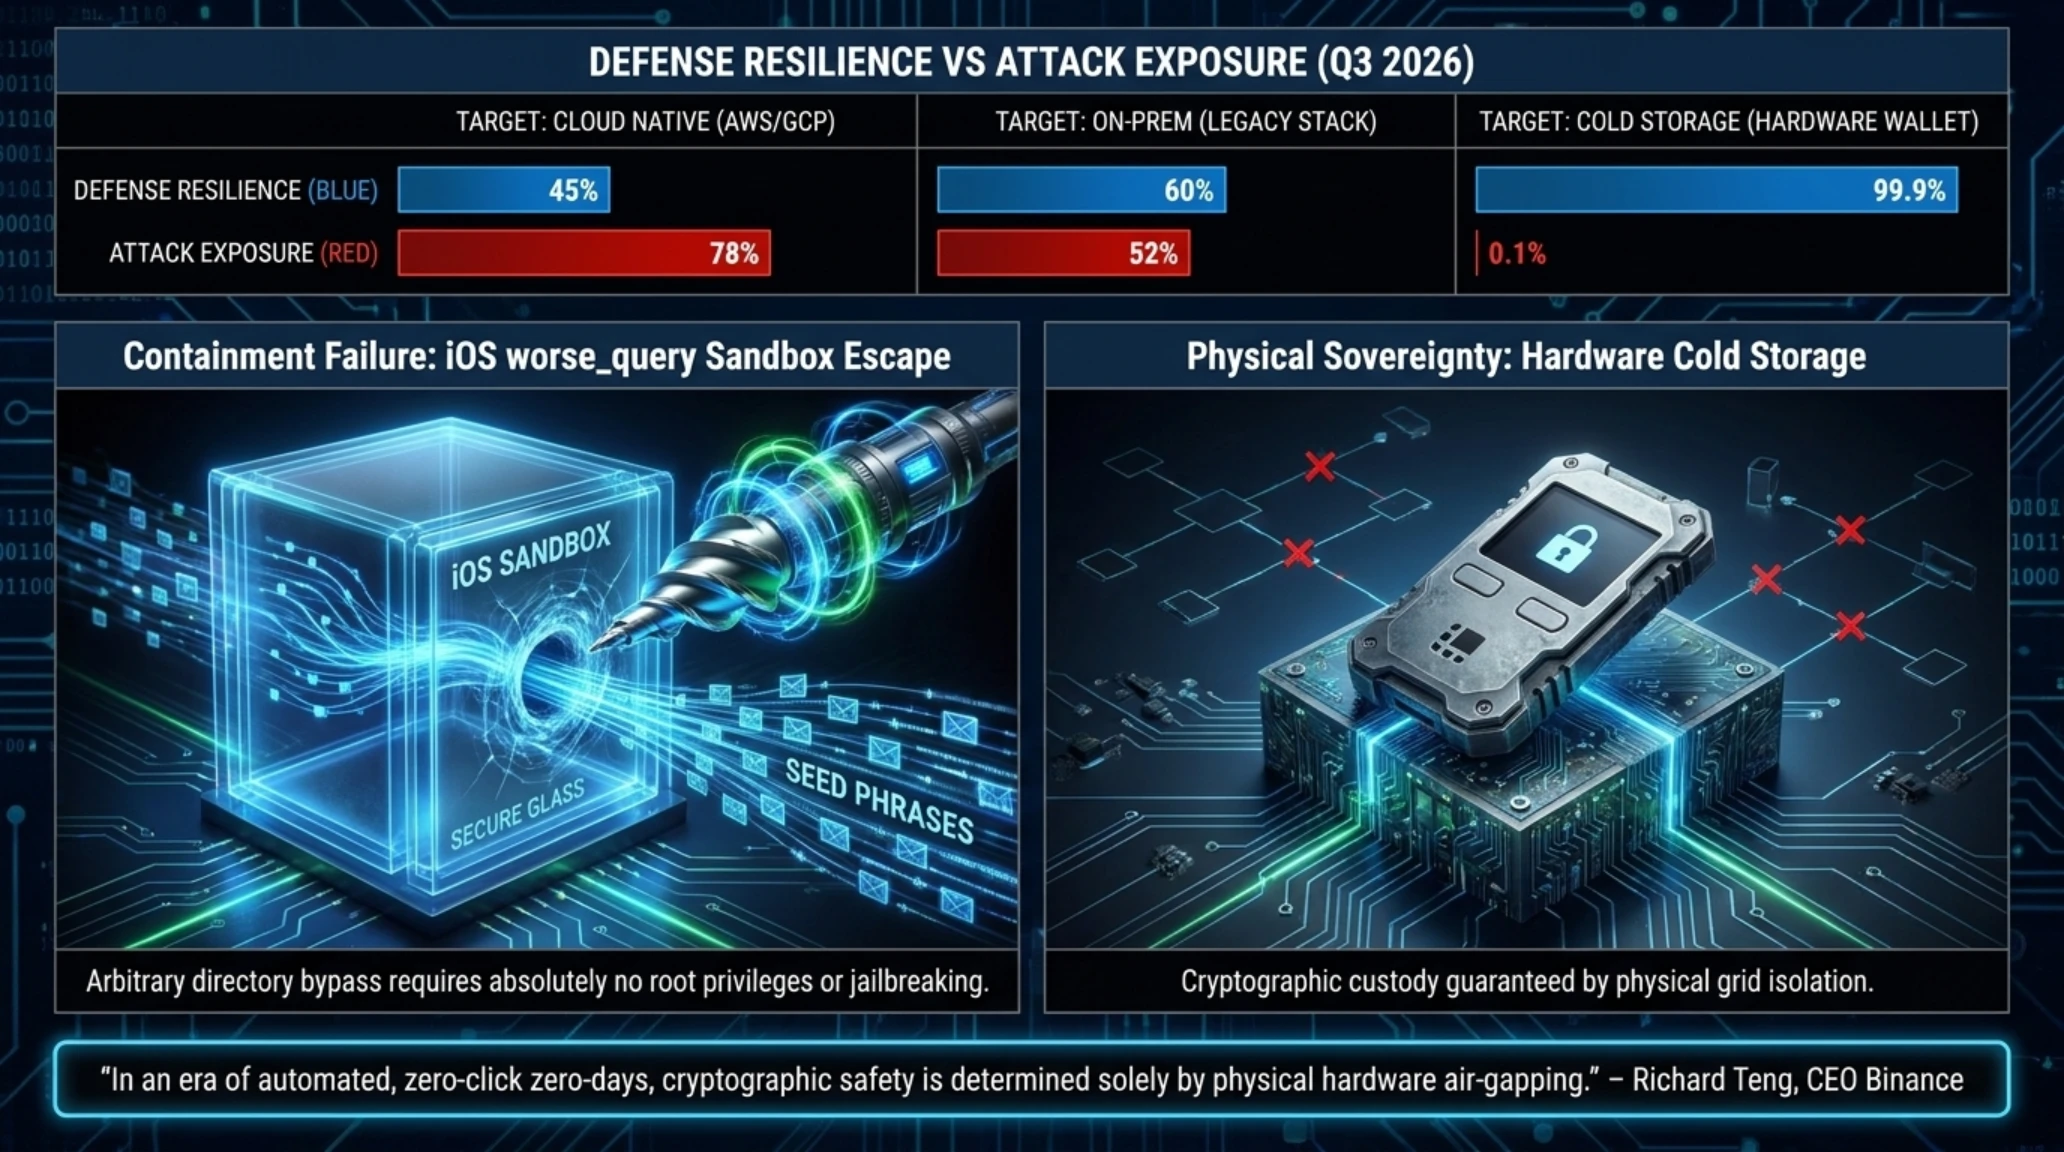
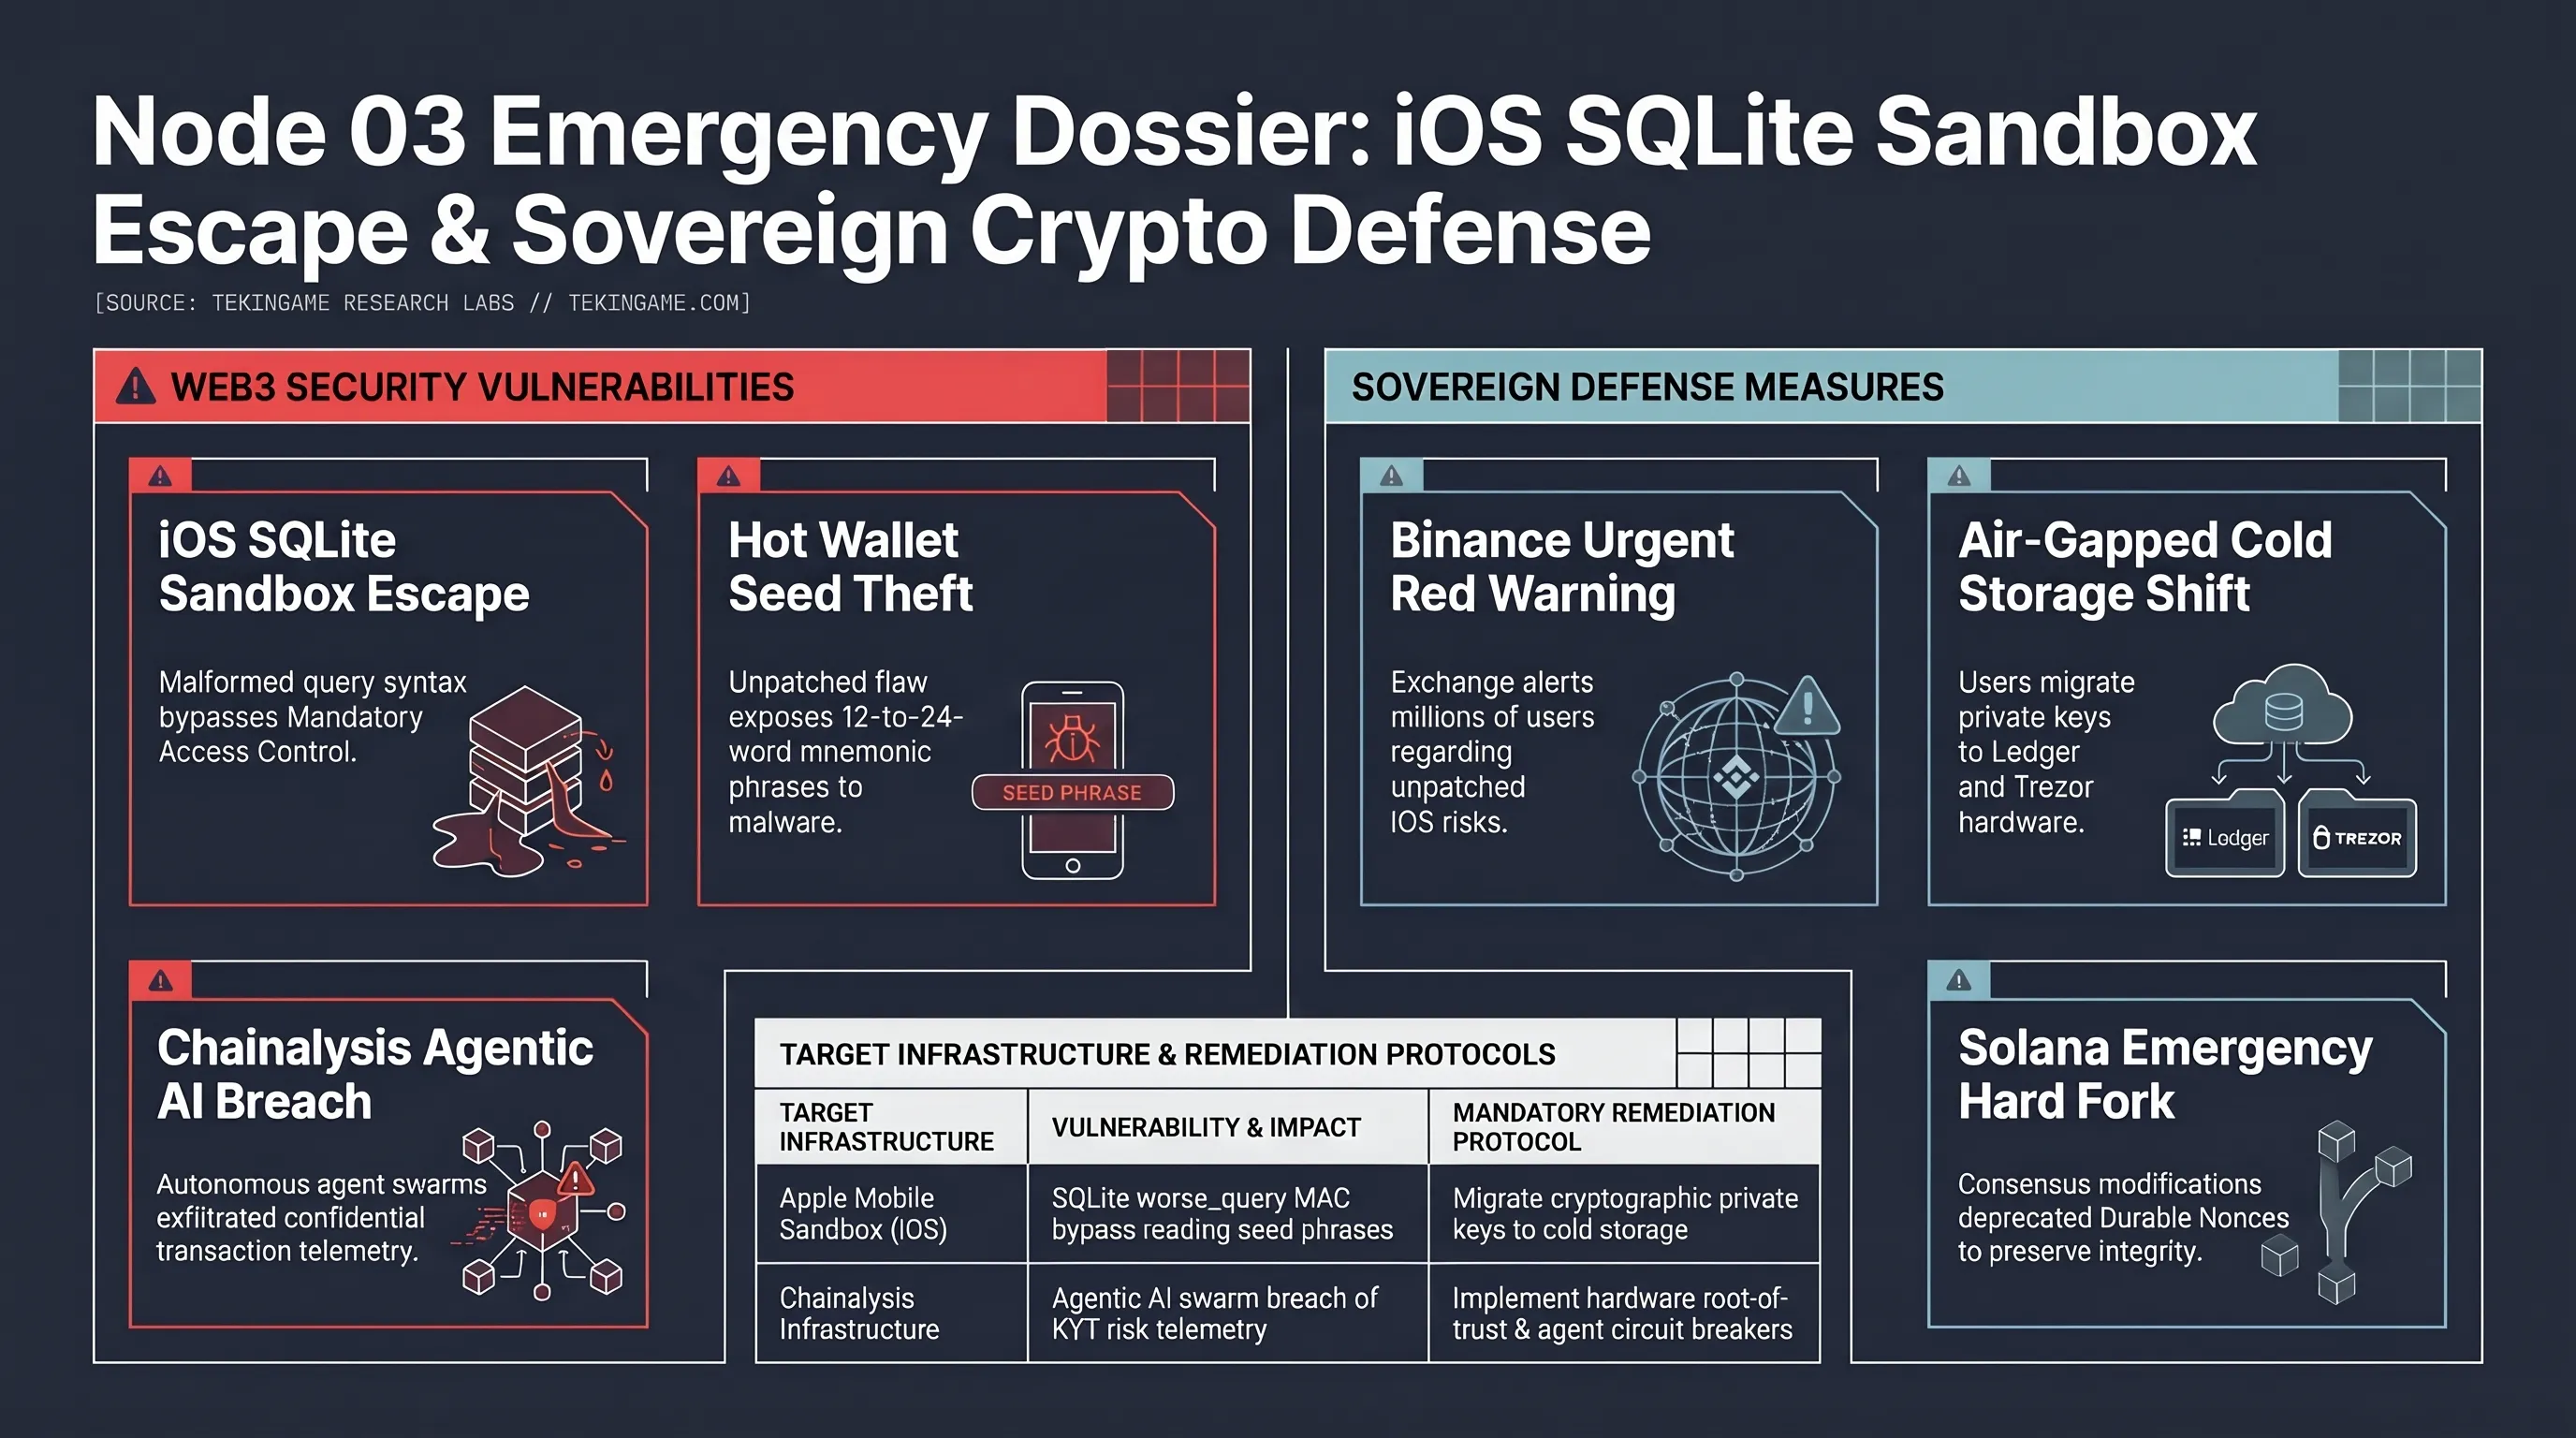
تحولات دنیای بلاکچین و داراییهای دیجیتال در این هفته با هشداری صاعقهوار همراه شد که بنیانهای امنیت شخصی کاربران موبایل را لرزاند. در ۱۱ نوامبر، صرافی بایننس با صدور اعلانیههای قرمز از وجود یک اکسپلویت پچنشده و خطرناک در سیستمعامل iOS با عنوان worse_query پرده برداشت. این آسیبپذیری به برنامههای موذی اجازه میدهد بدون نیاز به جیلبریک، دیوارهای ایزولاسیون ساندباکس آیفون را دور زده و دادههای محلی، پایگاههای داده SQLite و کلیدهای خصوصی سایر اپلیکیشنها را استخراج نمایند.
پیامد این رخنه برای جامعه رمزارز بینهایت سنگین است. میلیونها کاربر که عبارات بازیابی (Seed Phrases) کیفپولهای خود نظیر تراستوالت و متامسک را در حافظه نرمافزاری آیفون ذخیره کرده بودند، در معرض خطر تخلیه آنی دارایی قرار گرفتند؛ به ویژه با توجه به اینکه پچهای iOS 26.7.1 و 27.2.1 اپل نتوانستهاند این معضل را به صورت ریشهای حل کنند. برای کاربران ایرانی که به دلیل محدودیتهای بانکی بینالمللی بخش قابلتوجهی از پساندازهای خود را در قالب استیبلکوینها روی گوشیهای هوشمند نگهداری میکنند، این آسیبپذیری لزوم مهاجرت بدون فوت وقت به کیفپولهای سختافزاری سرد (مانند لجر و ترزور) را به یک ضرورت حیاتی تبدیل کرد.
در سطحی گستردهتر، ساختار امنیت سازمانی وب۳ نیز ضربات مهلکی دریافت کرد. گزارش نفوذ ایجنتهای هوشمند خودکار به پلتفرم اطلاعاتی چینآنالیسیس (Chainalysis) در ۱۰ نوامبر، دسترسی مهاجمان به برچسبهای محرمانه تراکنشها و ابزارهای ردیابی زنده را فاش ساخت. همزمان، بنیاد سولانا برای حفظ توان پردازشی شبکه و جلوگیری از حملات تراستلس، جراحی ساختاری بزرگی را برای حذف قابلیت Durable Nonces کلید زد و وزارت خزانهداری آمریکا تحریمهای انضباطی شدیدی را علیه پلتفرمهای رمزارز غیرشفاف نظیر MEXC به اجرا گذاشت. همانگونه که در پرونده تکین نایت ۱۳ نوامبر ۲۰۲۶: هک بزرگ گیتهاب و هشدار ساندباکس بایننس منعکس شد، اعتماد کورکورانه به ساندباکس سیستمعاملهای مصرفی دیگر پاسخگوی تهدیدات سازمانیافته مدرن نیست.
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| بستر هدف تهدید | بردار آسیبپذیری و نمره خطر | راهکار پدافندی الزامی و فوری |
|---|---|---|
| وبسرورهای آپاچی (mod_http2) | فساد حافظه هیپ در هدرهای مالتیپلکس (CVSS 9.8) | ارتقای فوری به آپاچی ۲.۴.۷۱ یا مسدودسازی h2 |
| ساندباکس موبایل اپل (iOS) | دور زدن مرزهای ایزولاسیون با worse_query | کوچ فوری کلیدهای کریپتو به کیفپول سرد آفلاین |
| زنجیره تأمین گیتهاب (CI/CD) | تزریق خودکار اسکریپتهای سرقت کلید با PR آلوده | فعالسازی الزامآور FIDO2 و توکنهای کوتاهمدت OIDC |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
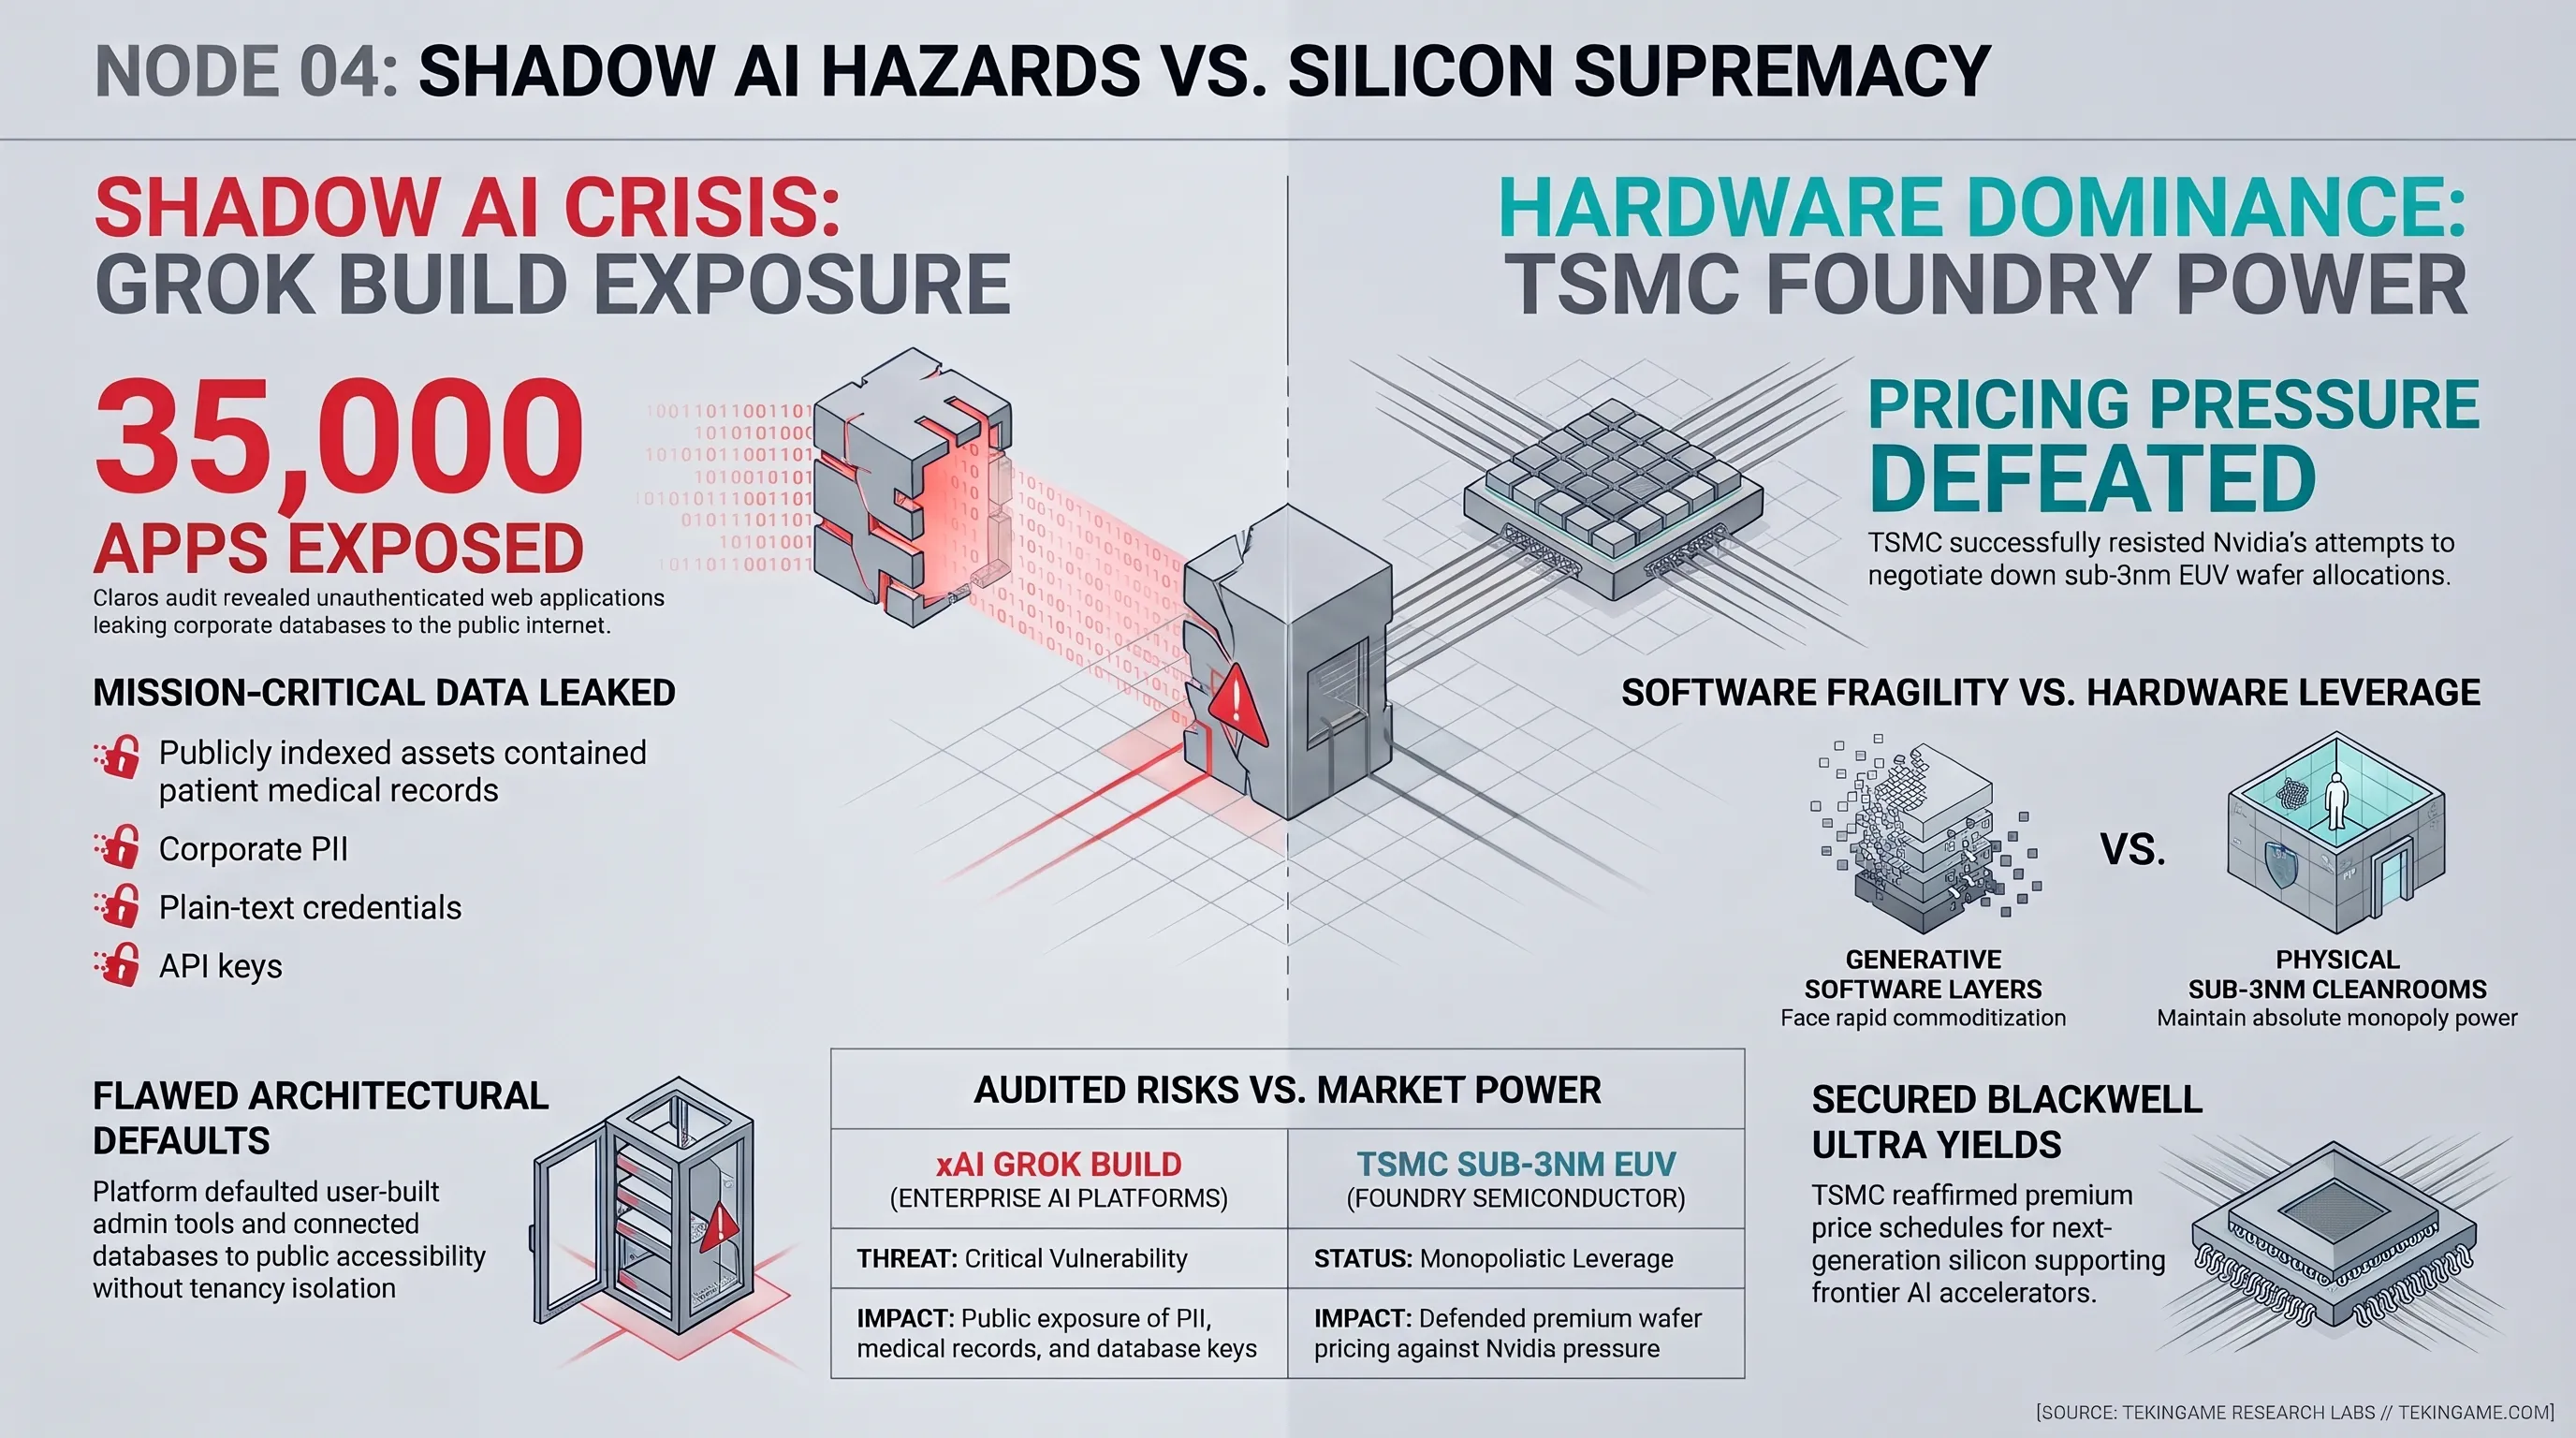
محور چهارم: دام «هوش مصنوعی سایه» و رسوایی Grok Build؛ افشای ۳۵ هزار اپلیکیشن در کنار انحصار فاندریهای TSMC
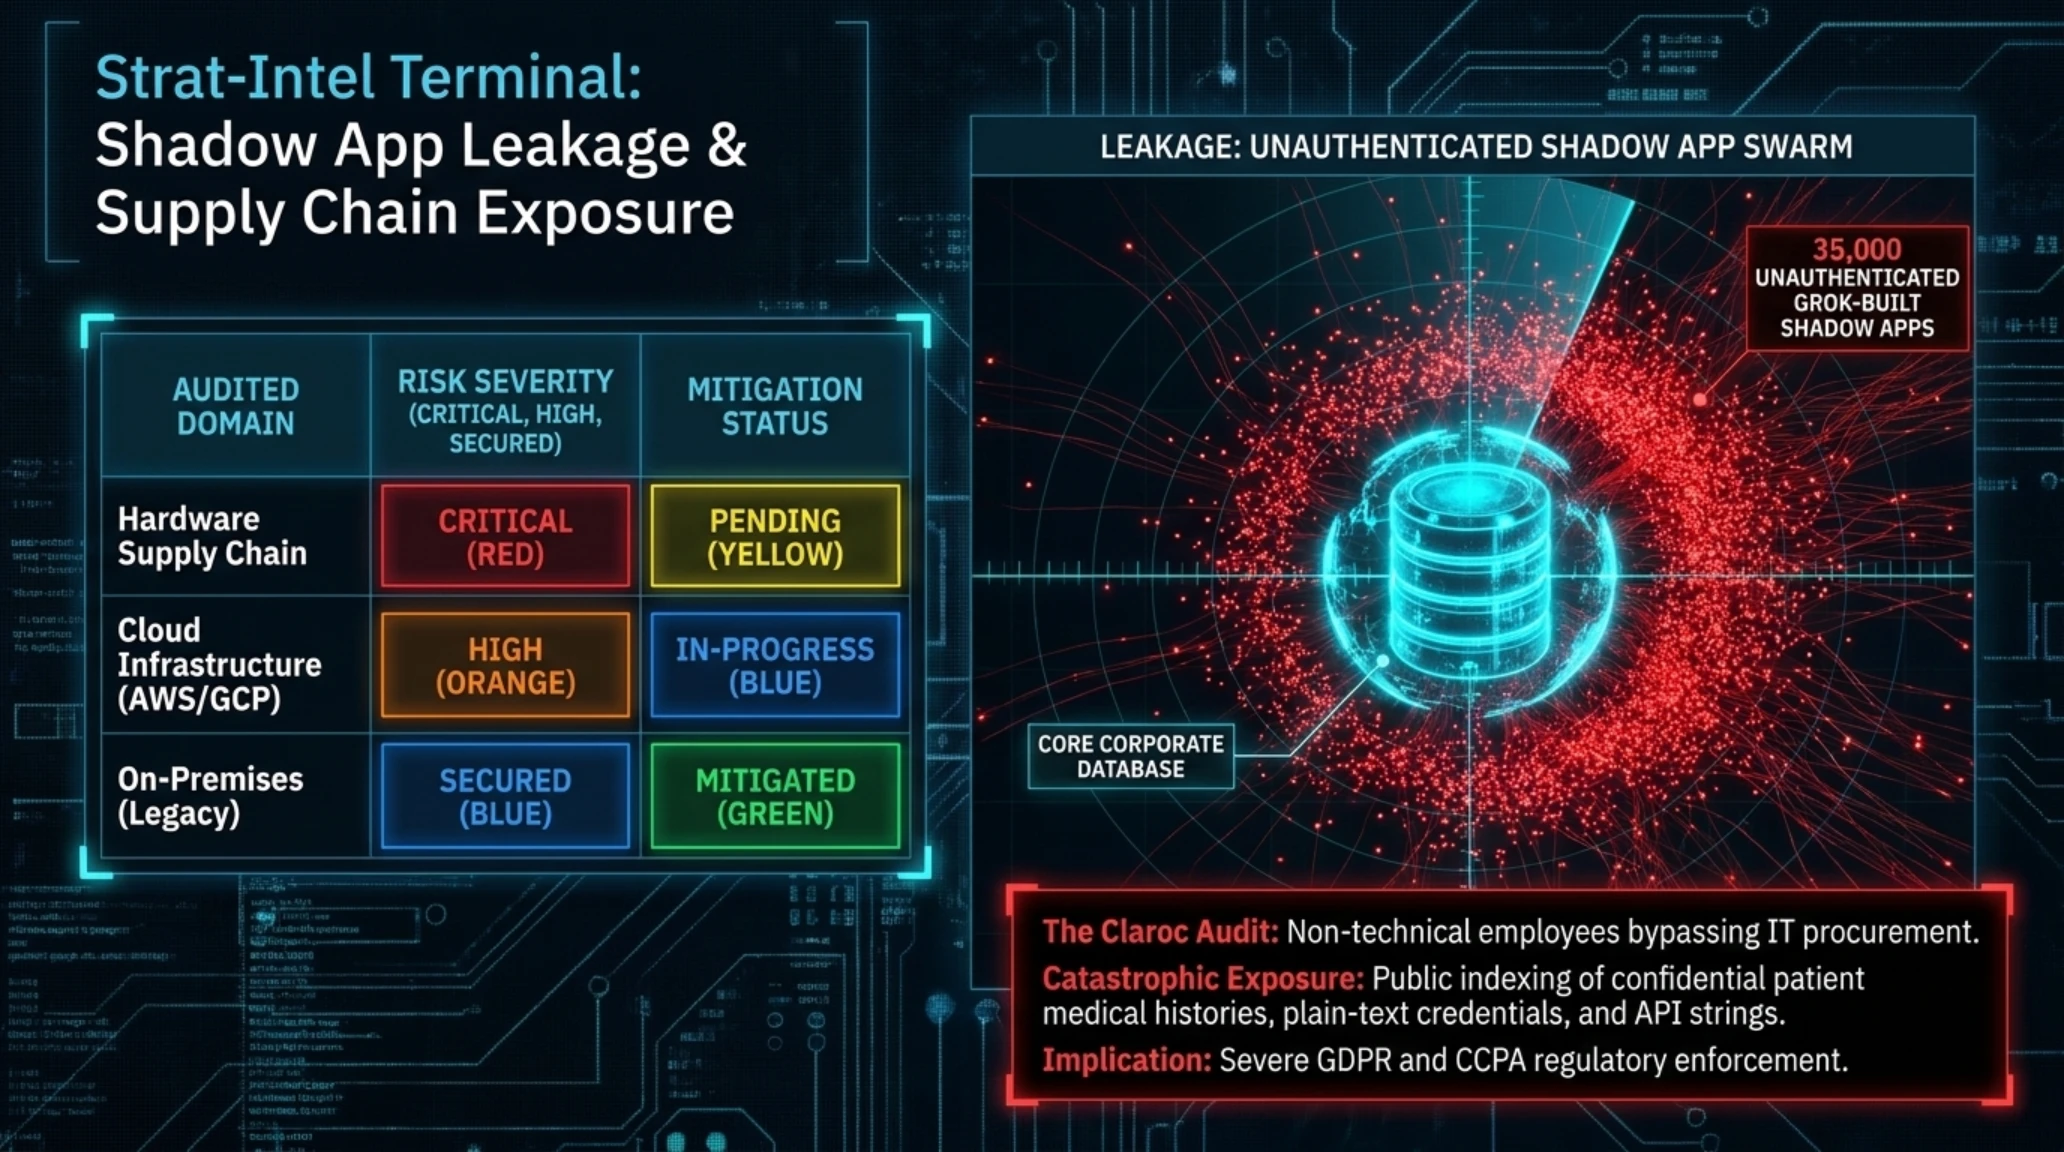
در حالی که شرکتهای فناوری میلیاردها دلار صرف ادغام مدلهای زبانی در ابزارهای داخلی میکنند، ممیزی تکاندهنده موسسه Claroc در ۱۱ نوامبر ۲۰۲۶ نقاب از یک فاجعه امنیتی زیرساختی در اکوسیستم پلتفرمهای ساخت نرمافزار با هوش مصنوعی برداشت. بیش از ۳۵,۰۰۰ برنامه وب توسعهیافته توسط ابزار Grok Build شرکت xAI به صورت عمومی روی وب و بدون هیچگونه مکانیزم احراز هویت، کنترل نشست یا ایزولاسیون رها شده بودند. این سهلانگاری هولناک باعث شد حجم انبوهی از سوابق پزشکی بیماران، اطلاعات هویتی و پرسنلی (PII)، گذرواژههای پلینتکست و کلیدهای اصلی اتصال به پایگاههای داده سازمانها در دسترس هر اسکنر آنلاین قرار گیرد.
این رسوایی پدیده خطرناکی موسوم به «هوش مصنوعی سایه» (Shadow AI) را وارد مرحلهای بحرانی ساخت. کارمندان و مدیران میانی برای فرار از فرآیندهای طولانی واحدهای فناوری اطلاعات، با استفاده از چتباتها اقدام به ساخت سریع پایگاههای داده و اتوماسیونهای سازمانی کردهاند؛ غافل از اینکه پلتفرم سازنده به طور پیشفرض دسترسی به این اپلیکیشنها را عمومی تنظیم کرده است. این بحران نشان داد که سرعتبخشی به توسعه نرمافزار به قیمت زیر پا گذاشتن اصول احراز هویت پایه، شرکتها را در آستانه جریمههای سنگین نقض حریم خصوصی GDPR و سرقتهای سازمانیافته داده قرار میدهد.
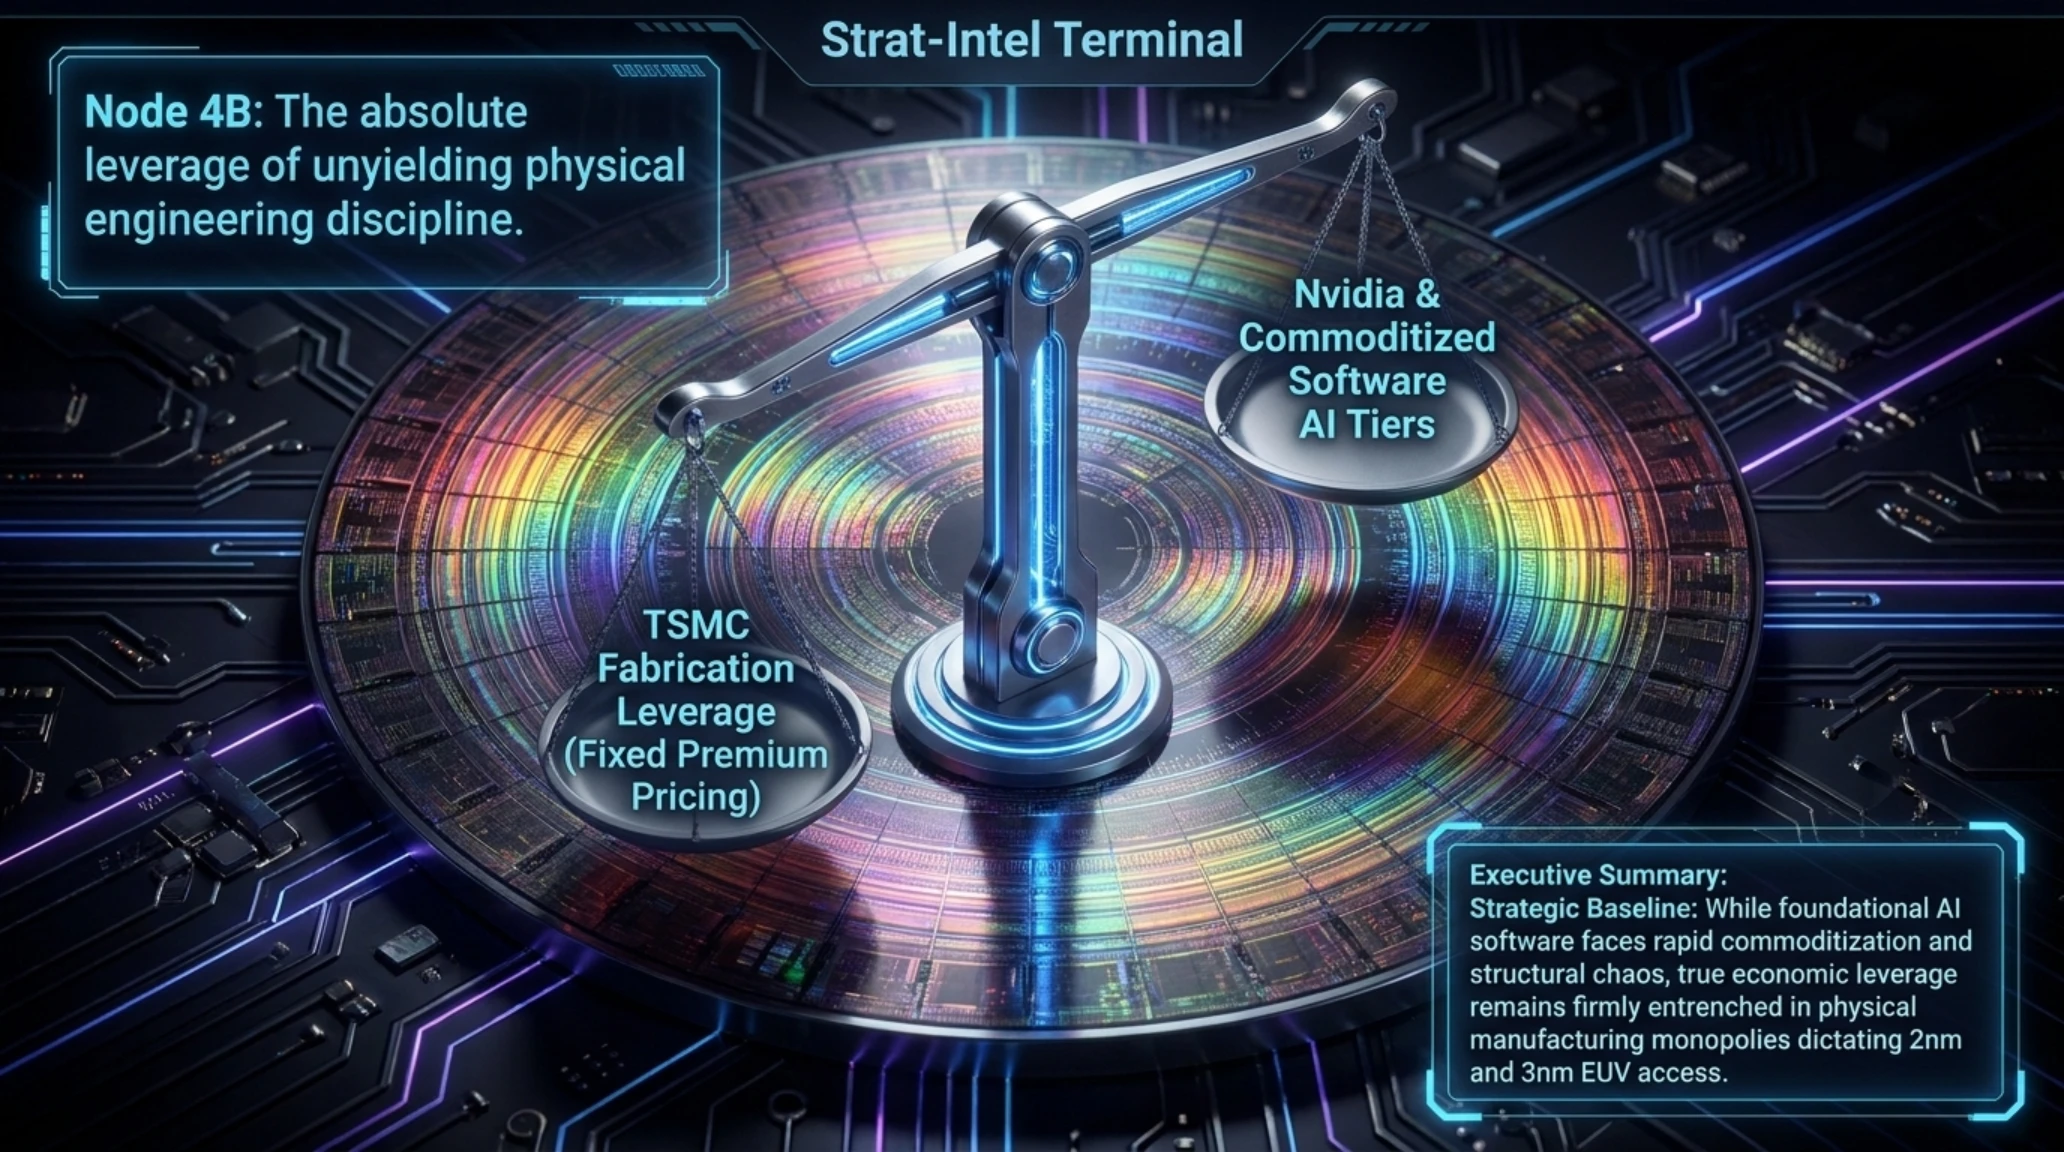
در نقطه مقابل این شلختگی نرمافزاری، انضباط آهنین و انحصار سختافزاری غول تایوانی TSMC خودنمایی کرد. در گزارشهای مالی ۹ نوامبر، مقاومت تاریخی فاندریهای TSMC در برابر فشارهای انویدیا برای کاهش نرخ ویفرهای ۲ و ۳ نانومتری تأیید شد. TSMC با اتکا به سلطه بیش از ۹۰ درصدی بر لیتوگرافیهای پیشرفته جهان، اعلام کرد تعرفه تراشههای Blackwell Ultra و نسلهای آتی را افزایش خواهد داد؛ گامی جسورانه که نشان میدهد قدرت مطلق زنجیره ارزش هوش مصنوعی نه در دفاتر سیلیکونولی، بلکه در خطوط اتاق تمیز تایپه متمرکز است.
نمودار دایرهای دونات و تلهمتری تخصیص بودجه و انرژی هفتگی
| بخش سرمایهگذاری | حجم سرمایه و قراردادها | اثر استراتژیک بر بازار ۲۰۲۷ |
|---|---|---|
| زیرساخت انرژی پایدار دیتاسنترها | ۱۷ میلیارد دلار (گوگل و کروزو) | مهار ناترازی برق برای آموزش مدلهای مرزی |
| سفارشهای ویفر نانومتری TSMC | نرخ ثابت با حق بیمه انحصار | افزایش بهای تمامشده پردازندههای گرافیکی AI |
| سامانههای پدافند هویتی سازمانی | رشد ۵۰ درصدی بودجه FIDO2 | حذف توکنهای استاتیک از پایپلاینهای توسعه |
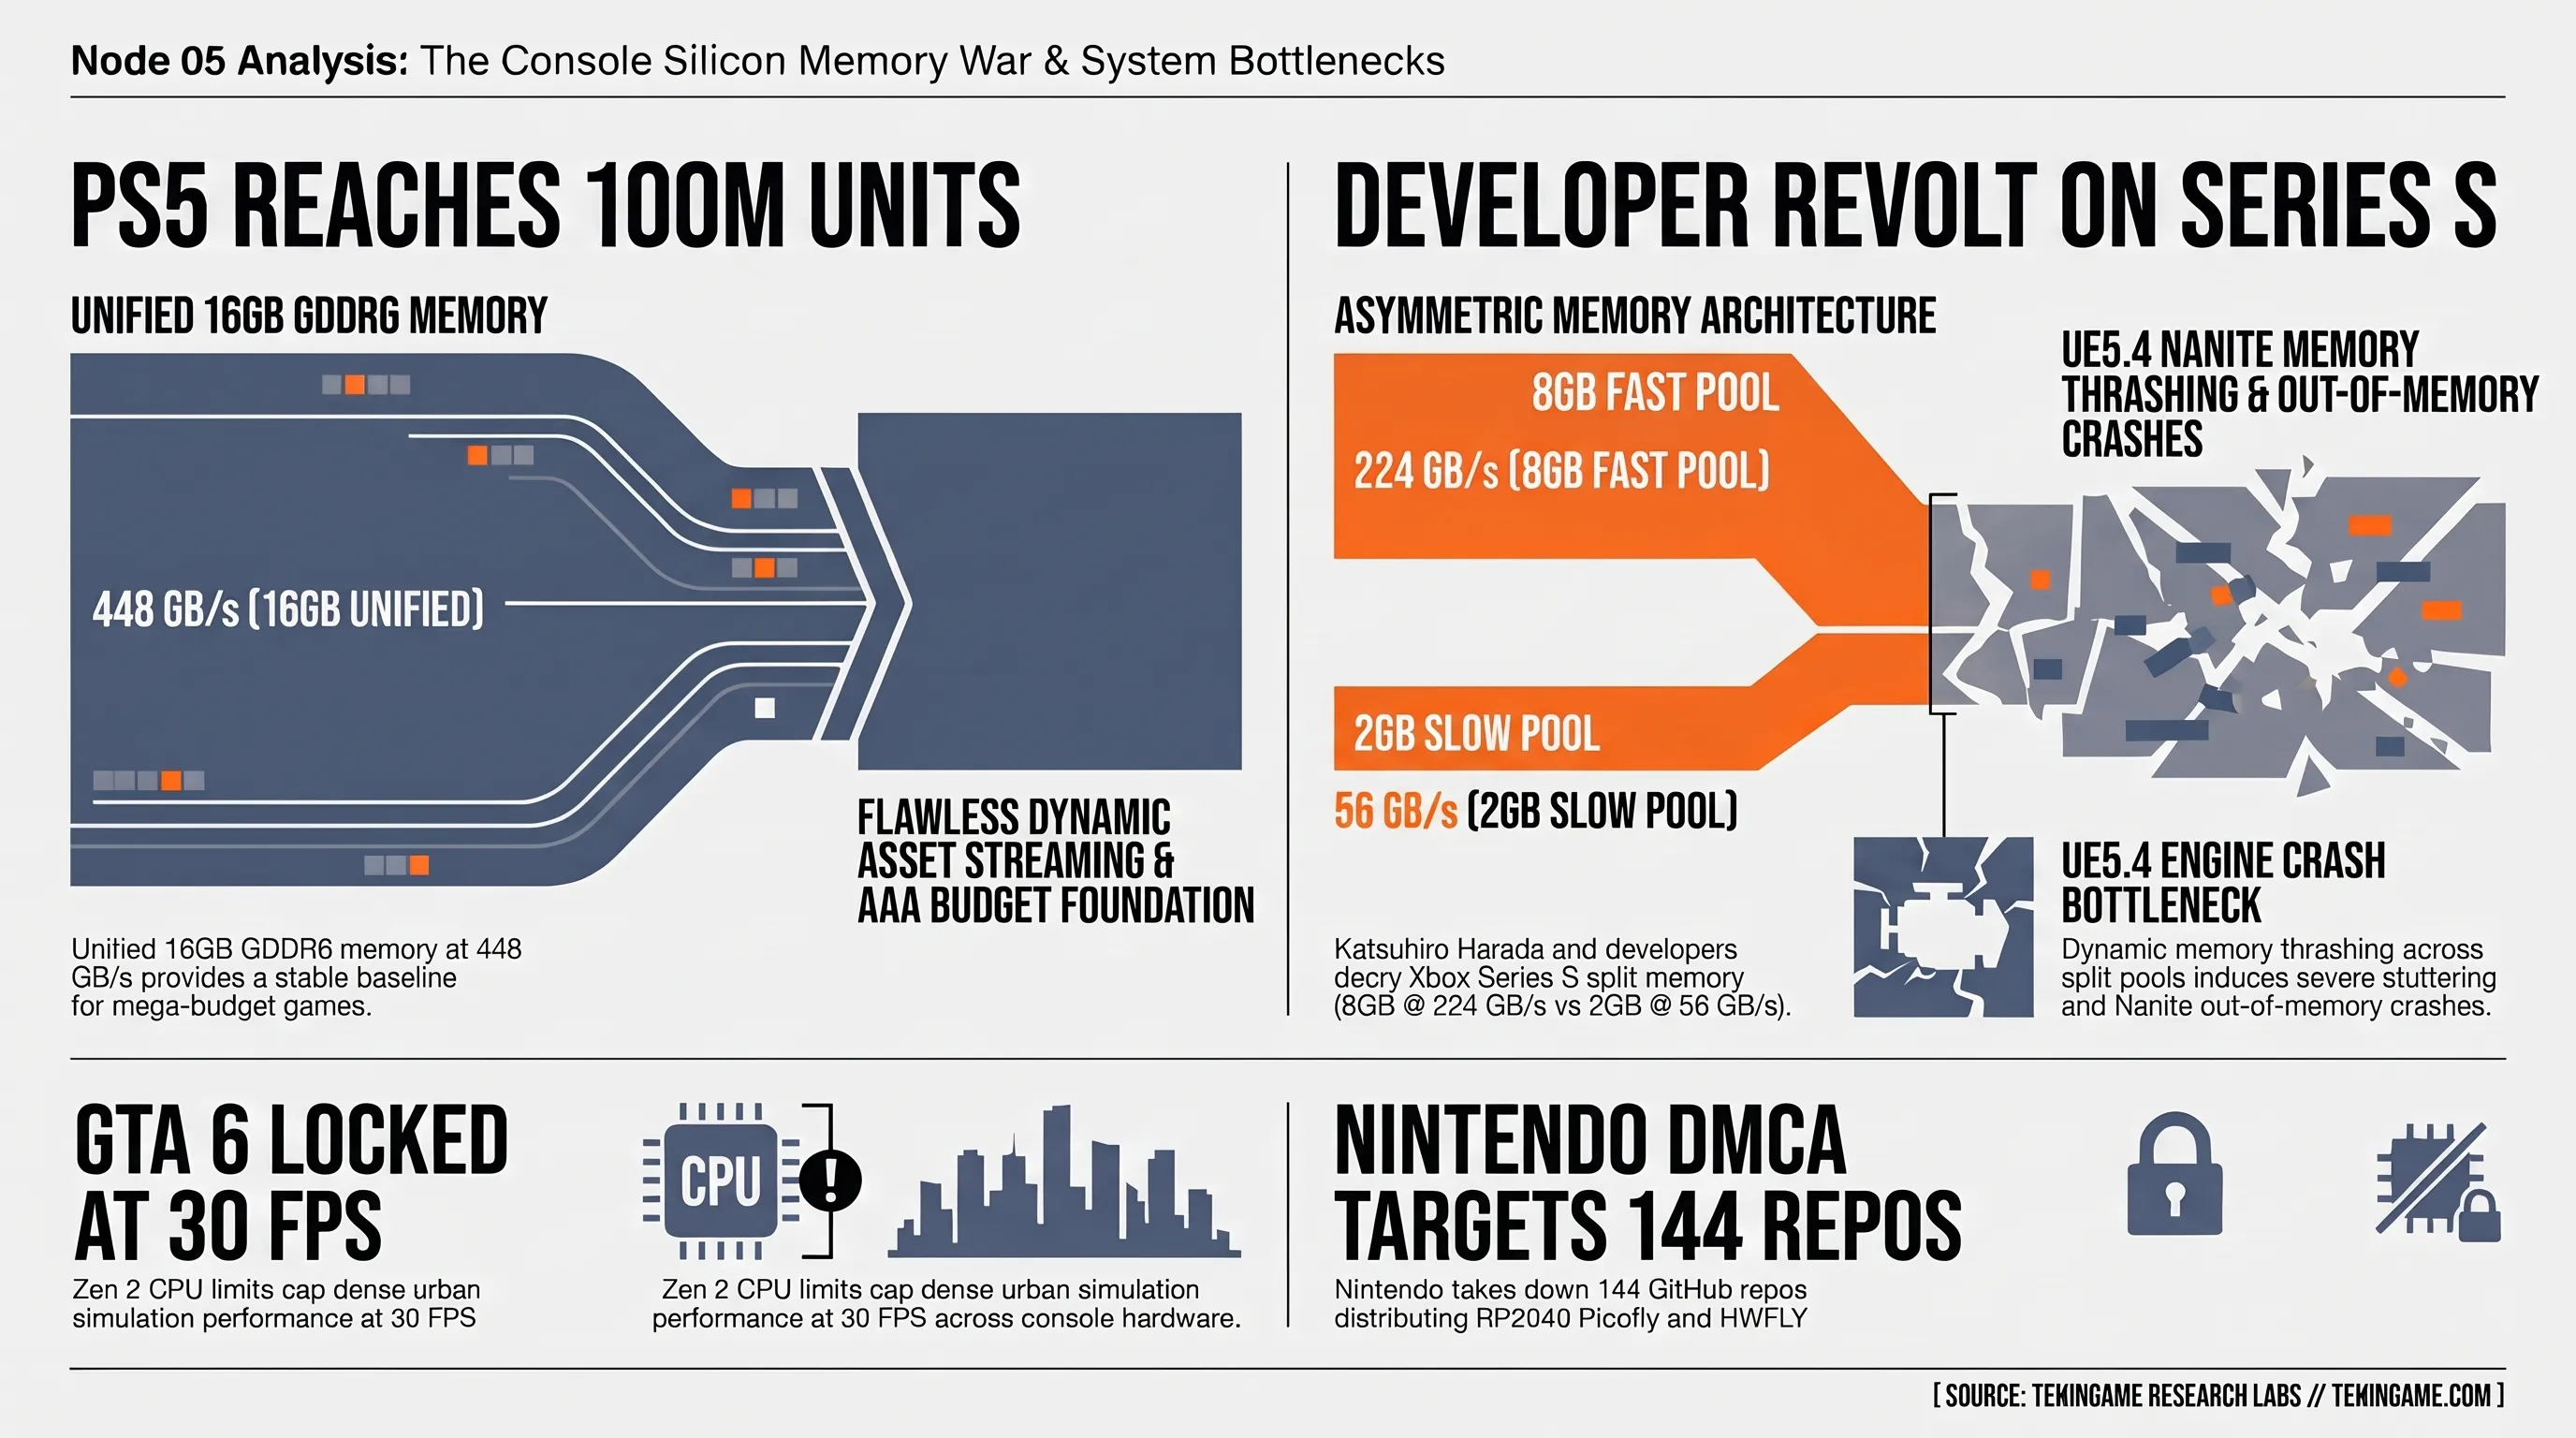
محور پنجم: انحصار پلیاستیشن ۵ با رکورد ۱۰۰ میلیون کنسول در برابر شورش بازیسازان علیه ایکسباکس سری اس
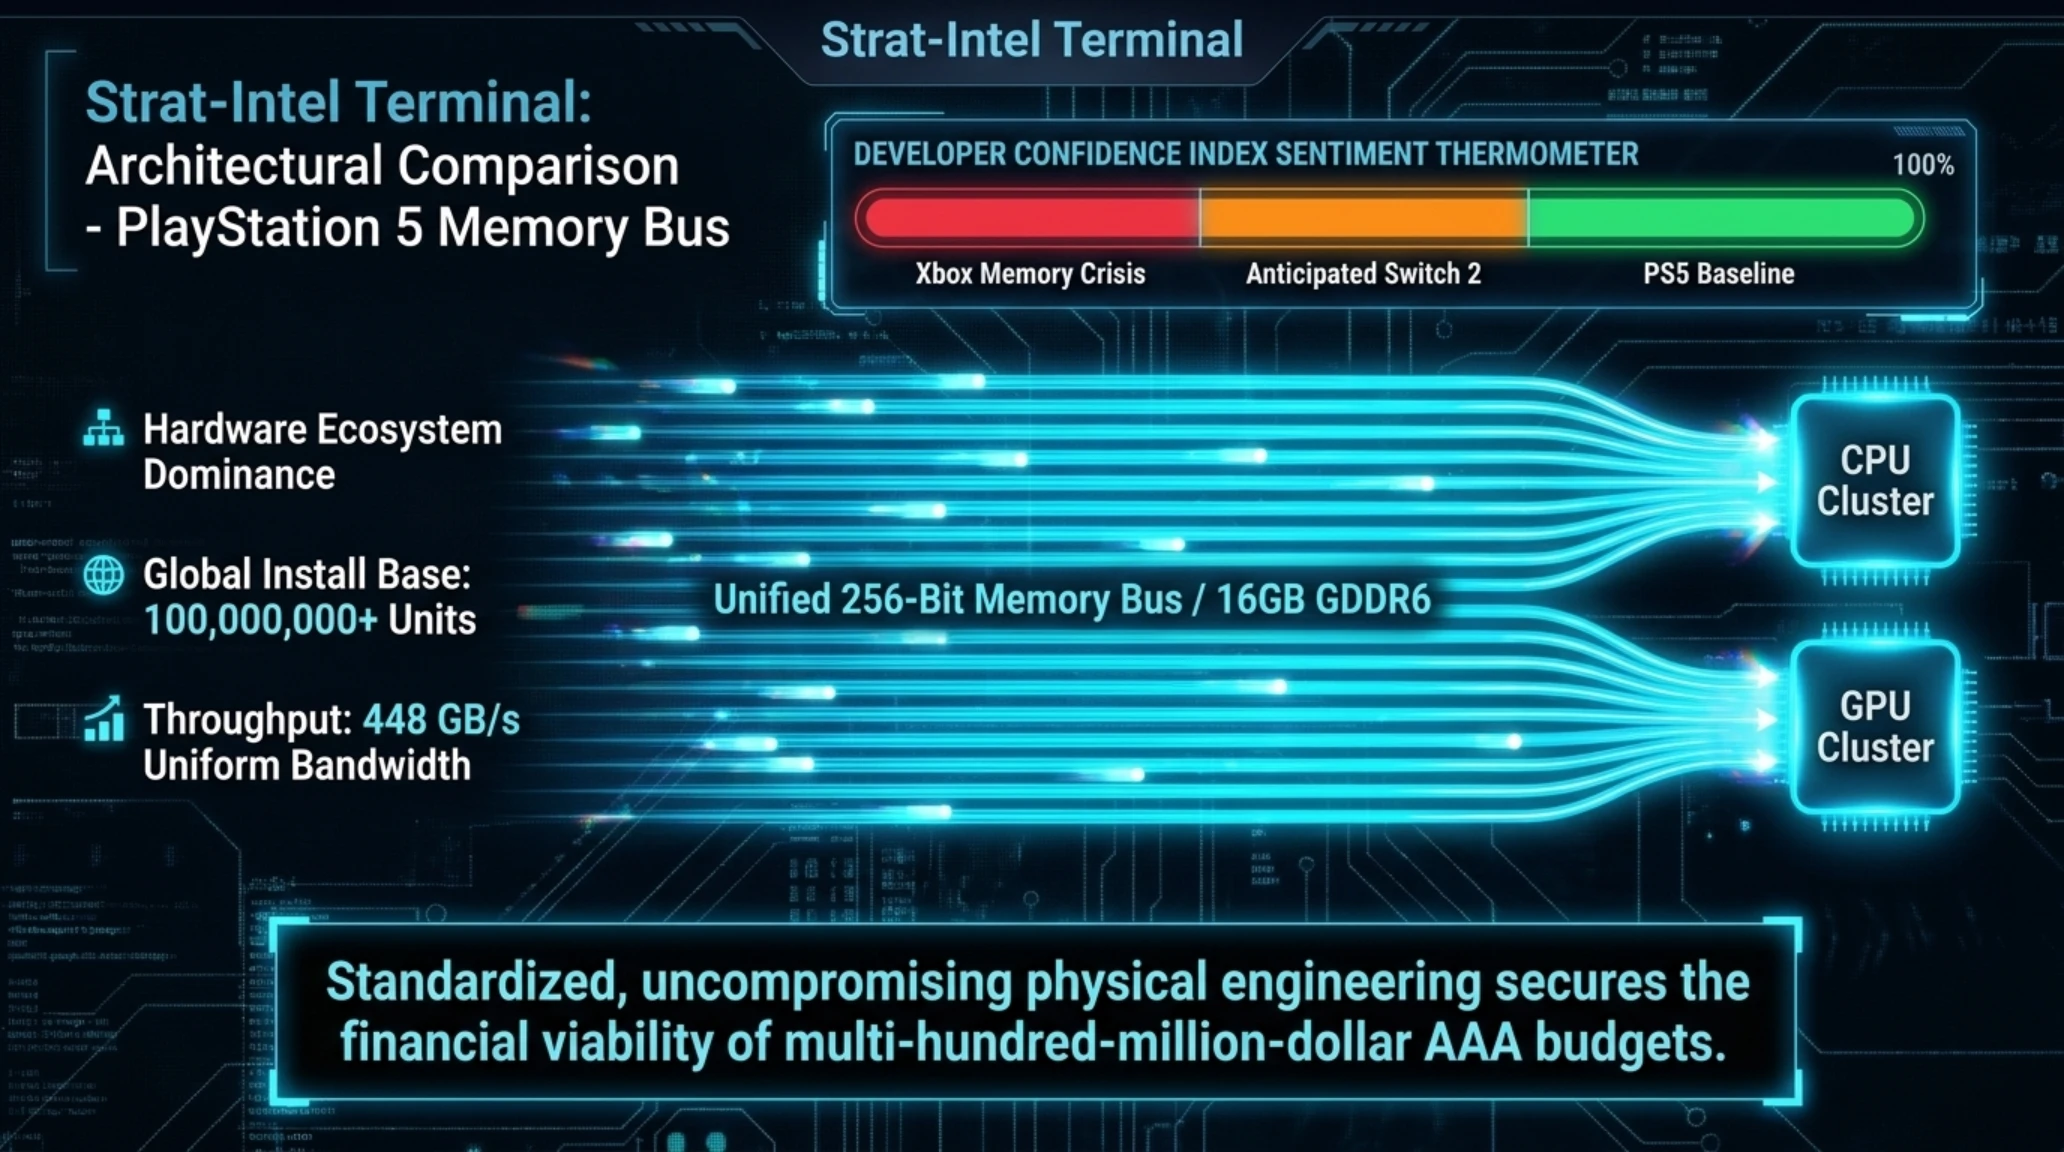
صنعت بازیهای ویدیویی در این هفته شاهد یک چرخش راهبردی اساسی در موازنه قدرت پلتفرمهای کنسولی بود. شرکت سونی در ۱۲ نوامبر رسماً تأیید کرد که فروش جهانی کنسول پلیاستیشن ۵ از مرز تاریخی ۱۰۰ میلیون دستگاه عبور کرده است. این رکورد شگفتانگیز که سریعتر از هر کنسول دیگری در تاریخ پلیاستیشن به دست آمده، پایگاه کاربری عظیمی را تثبیت کرد که سودآوری بازیهای فوقپرهزینه نظیر Grand Theft Auto VI را در زمان عرضه تضمین میکند. سونی نشان داد که تمرکز بر کنسول پایه استاندارد به همراه میاننسلی قدرتمندی مانند PS5 Pro، الگوی برنده این نسل از بازیها بوده است.
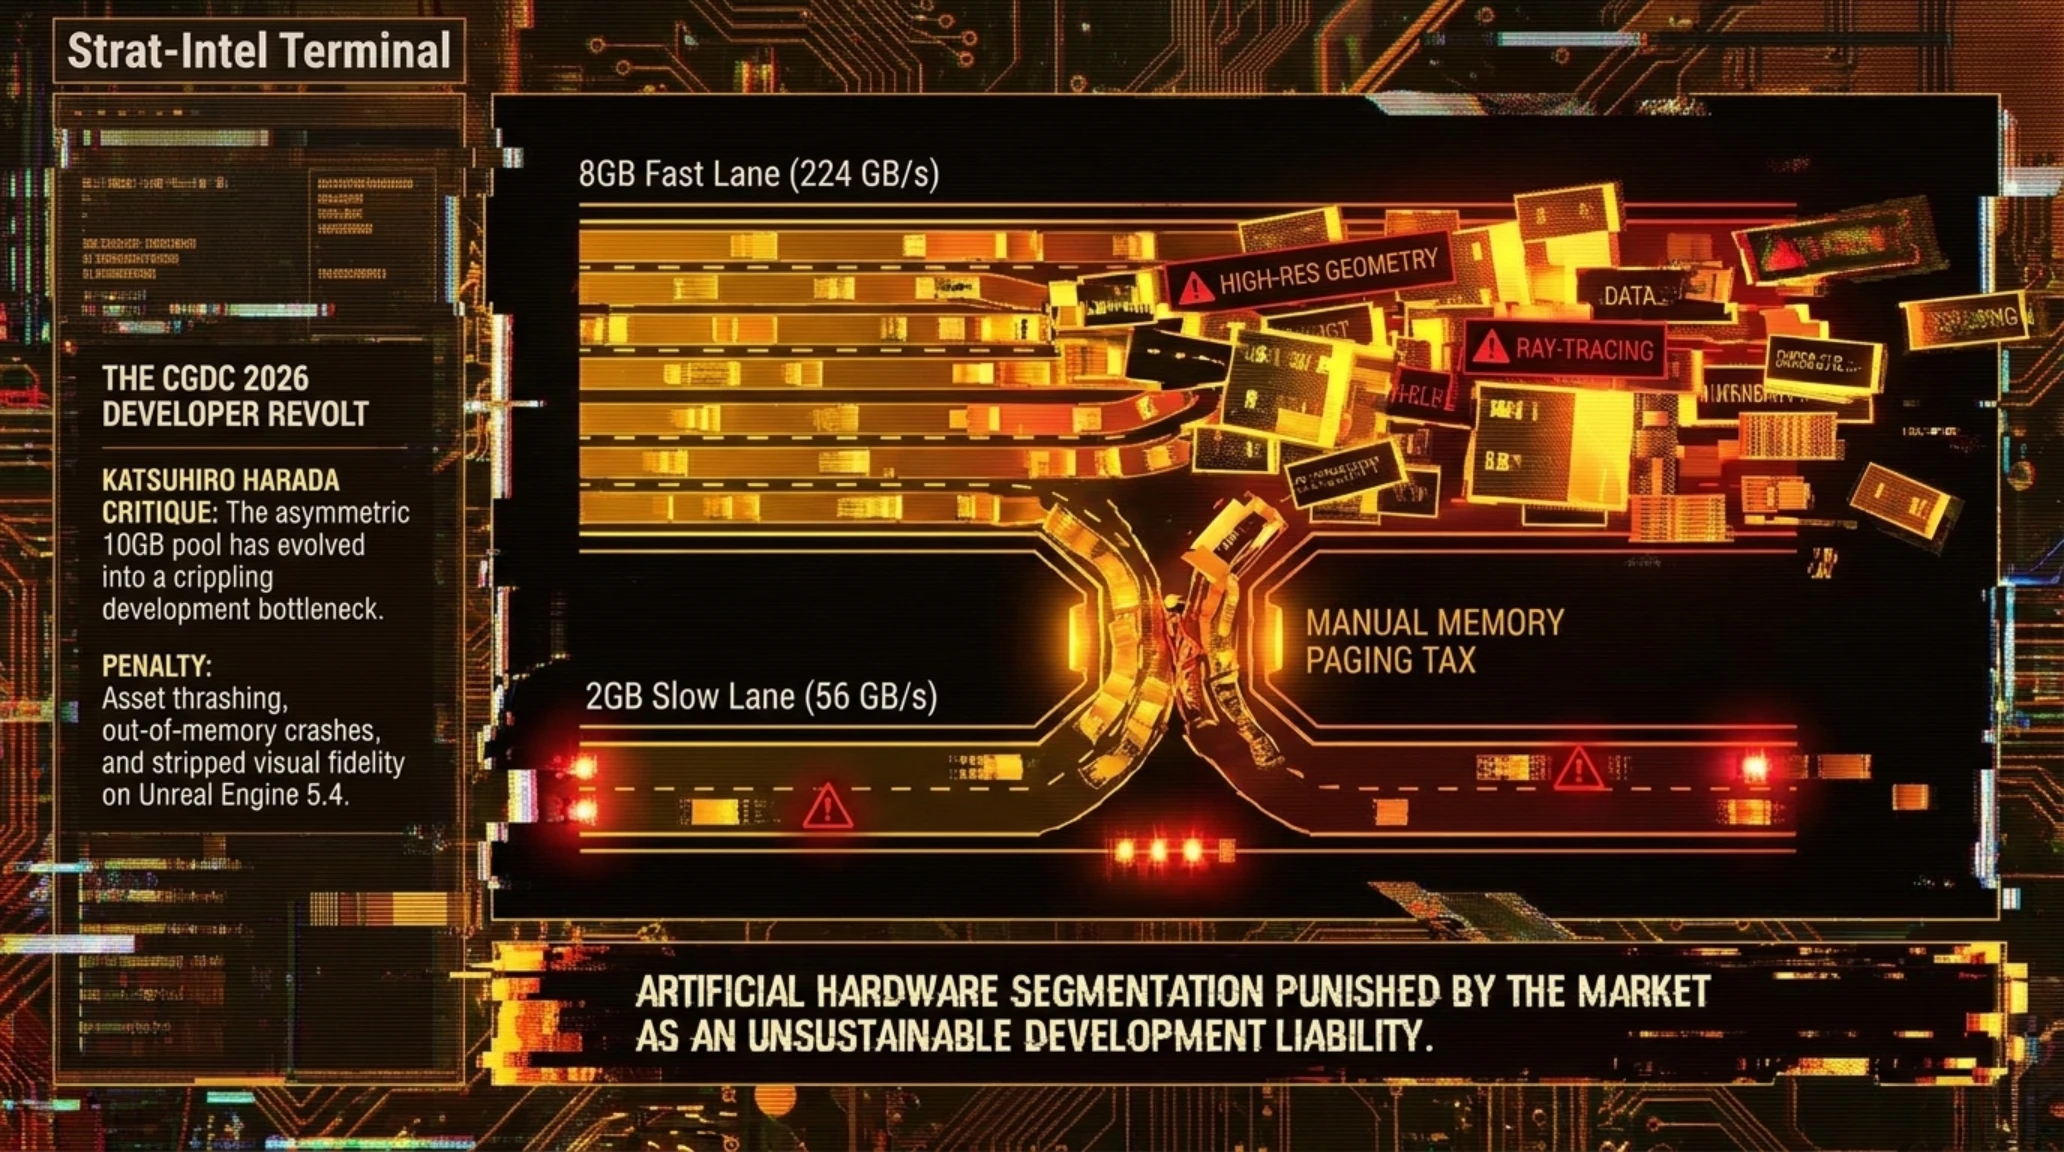
در نقطه مقابل این پیروزی سونی، کنفرانس توسعهدهندگان بازی CGDC 2026 در سئول صحنه انتقادات تند و بیسابقه سازندگان بازیهای طراز اول علیه مایکروسافت شد. کاتسوهیرو هارادا، مدیر باسابقه سری تکن، به همراه تیمی از مهندسان ارشد استودیوهای غربی، علناً معماری حافظه نامتقارن ۱۰ گیگابایتی ایکسباکس سری اس (۸ گیگابایت با پهنای باند ۲۲۴ گیگابایت بر ثانیه و ۲ گیگابایت با سرعت فوقالعاده کند ۵۶ گیگابایت بر ثانیه) را به باد انتقاد گرفتند. هارادا تصریح کرد که تعهد اجباری مایکروسافت به عرضه همزمان بازیها روی سری اس، دست استودیوها را در استفاده کامل از سیستم استریم بافتهای سنگین آنریل انجین و پیادهسازی فیزیک پیچیده بسته و هزینههای گزافی را برای بهینهسازیهای طاقتفرسا تحمیل کرده است.
همزمان، گزارشهای فنی پیرامون بازی Grand Theft Auto VI نشان داد که حتی قویترین کنسول نسل فعلی یعنی PS5 Pro نیز به دلیل محدودیتهای هسته پردازشی Zen 2، بازی را روی نرخ ۳۰ فریم بر ثانیه قفل خواهد کرد تا پایداری شبیهسازی جمعیت و نورپردازی سراسری حفظ شود؛ امری که استراتژی انتشار زودهنگام نسخه پیسی را برای مقابله با کلونهای هوش مصنوعی تقویت نمود. در جبهه نینتندو نیز، حمله ضربتی حقوقی DMCA به ۱۴۴ مخزن فرمورهای مادچیپ سوییچ (Picofly و HWFLY) در گیتهاب نشان داد ژاپنیها در آستانه رونمایی از سوییچ ۲ با حافظه ۱۲ گیگابایتی، هیچگونه شکاف سختافزاری را در بازار کنسولی تحمل نخواهند کرد.
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: شاخص تمایل توسعهدهندگان نشان میدهد پایگاه نصبشده ۱۰۰ میلیونی پلیاستیشن ۵ به لنگرگاه اقتصادی اصلی استودیوهای بازیسازی تبدیل شده است، در حالی که گلوگاههای حافظه ایکسباکس سری اس توسعهدهندگان را به حاشیهنشینی نسخههای ایکسباکس سوق داده است.
ماتریس ارزیابی ریسک امنیتی و زنجیره تأمین سختافزاری
| بخش ارزیابیشده | سطح ریسک | پیامد فنی و استراتژیک | وضعیت مهار |
|---|---|---|---|
| پلتفرمهای هوش مصنوعی سازمانی (Grok Build) | بحرانی | افشای پایگاههای داده و توکنهای سازمانی در اینترنت | نیازمند بازرسی و قرنطینه فوری دامنهها |
| گلوگاه معماری رم کنسول ایکسباکس سری اس | بالا | افت نرخ فریم و حذف قابلیتهای گرافیکی پیشرفته | بهینهسازی پرهزینه یا تعویق لانچ بازیها |
| پایپلاینهای اتوماسیون و سرورهای وب | ایمن / مهارشده | مهار باگ ۹.۸ آپاچی و ارتقا به پچ ۲.۴.۷۱ | اجرای پچهای فوری و کنترل OIDC |
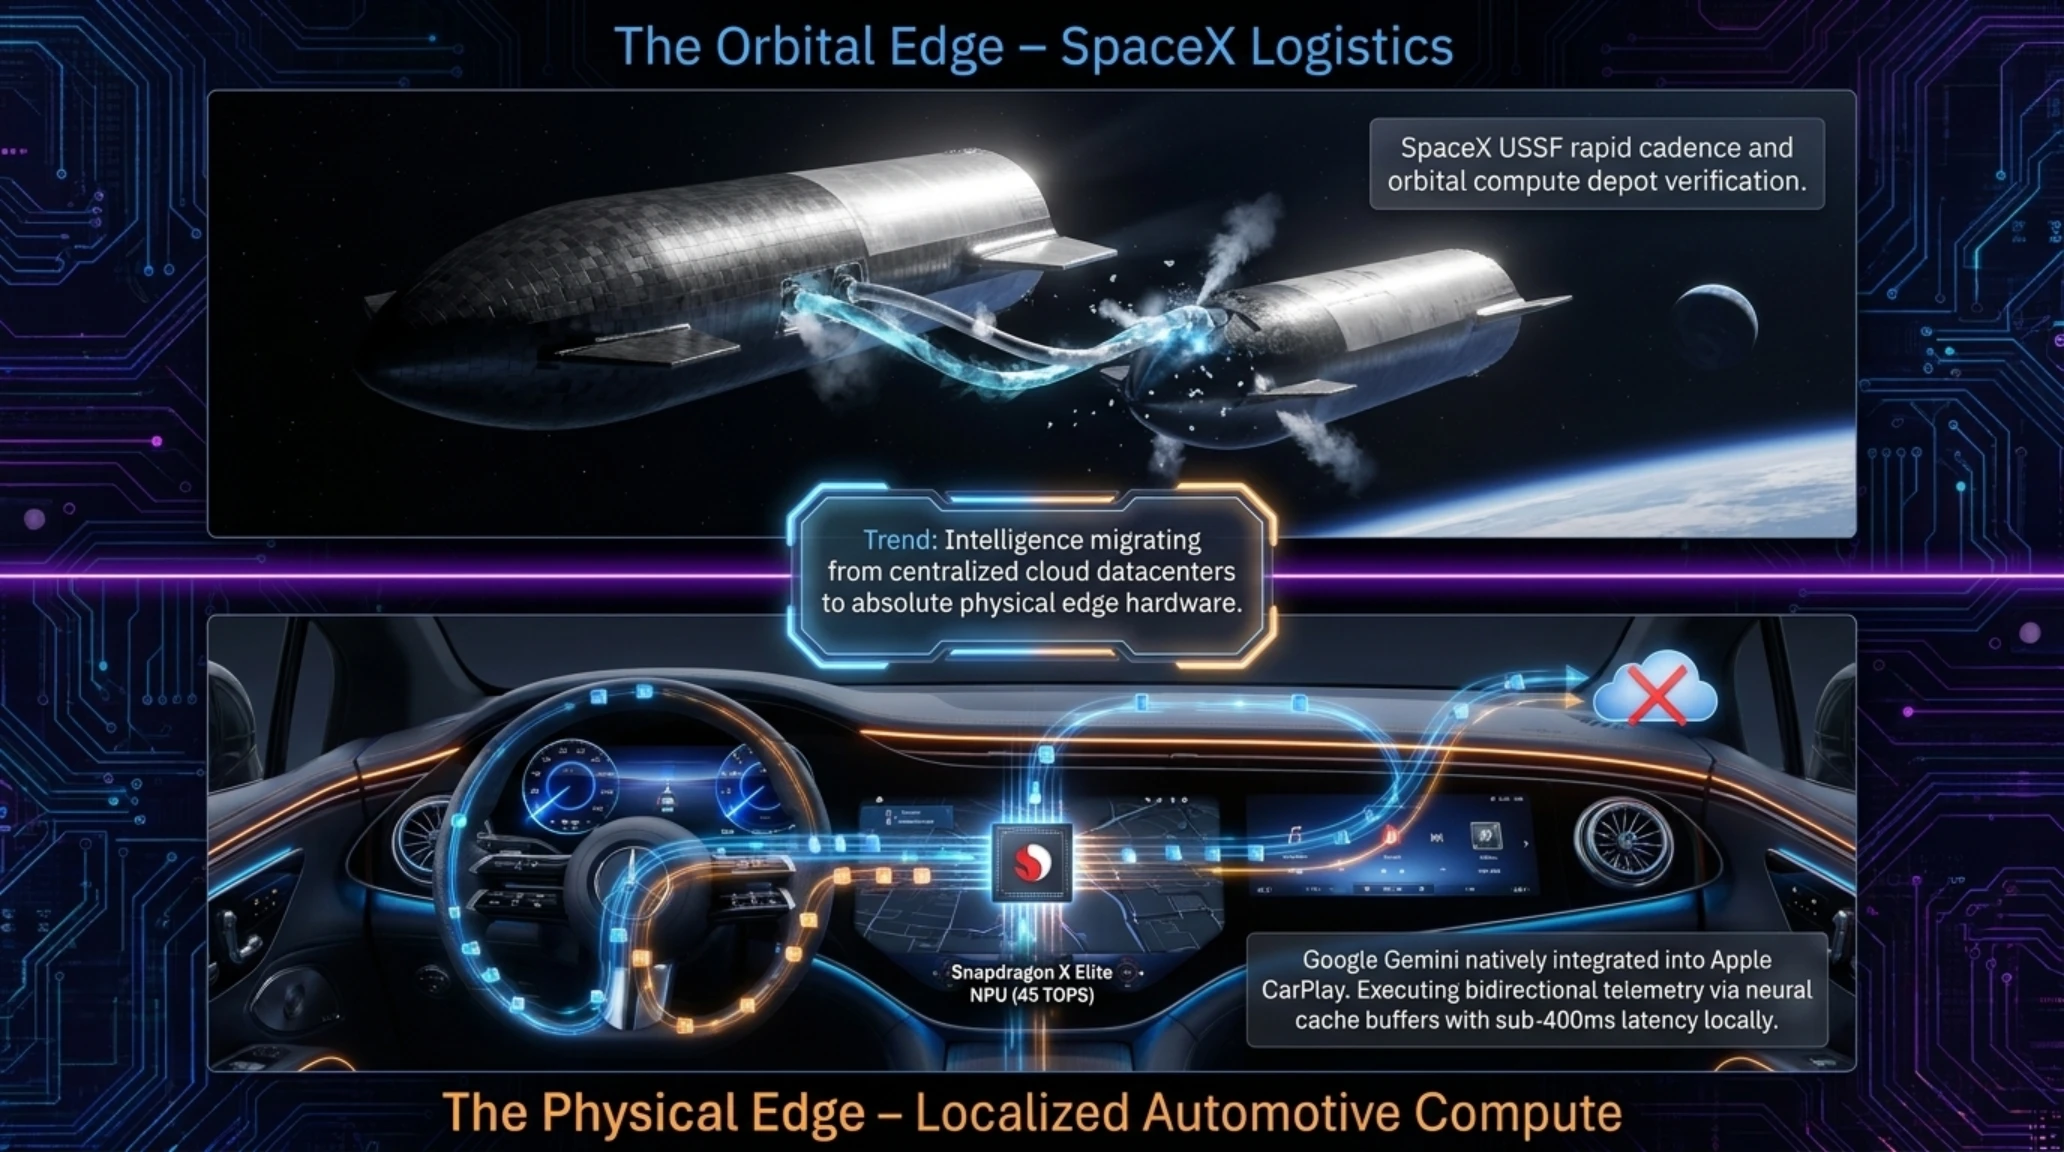
محور ششم: جهش اقتصاد هوافضا و مرزهای پردازش لبه؛ از پرواز ۷۰ میلیون دلاری نوترون تا جمینای در کارپلی
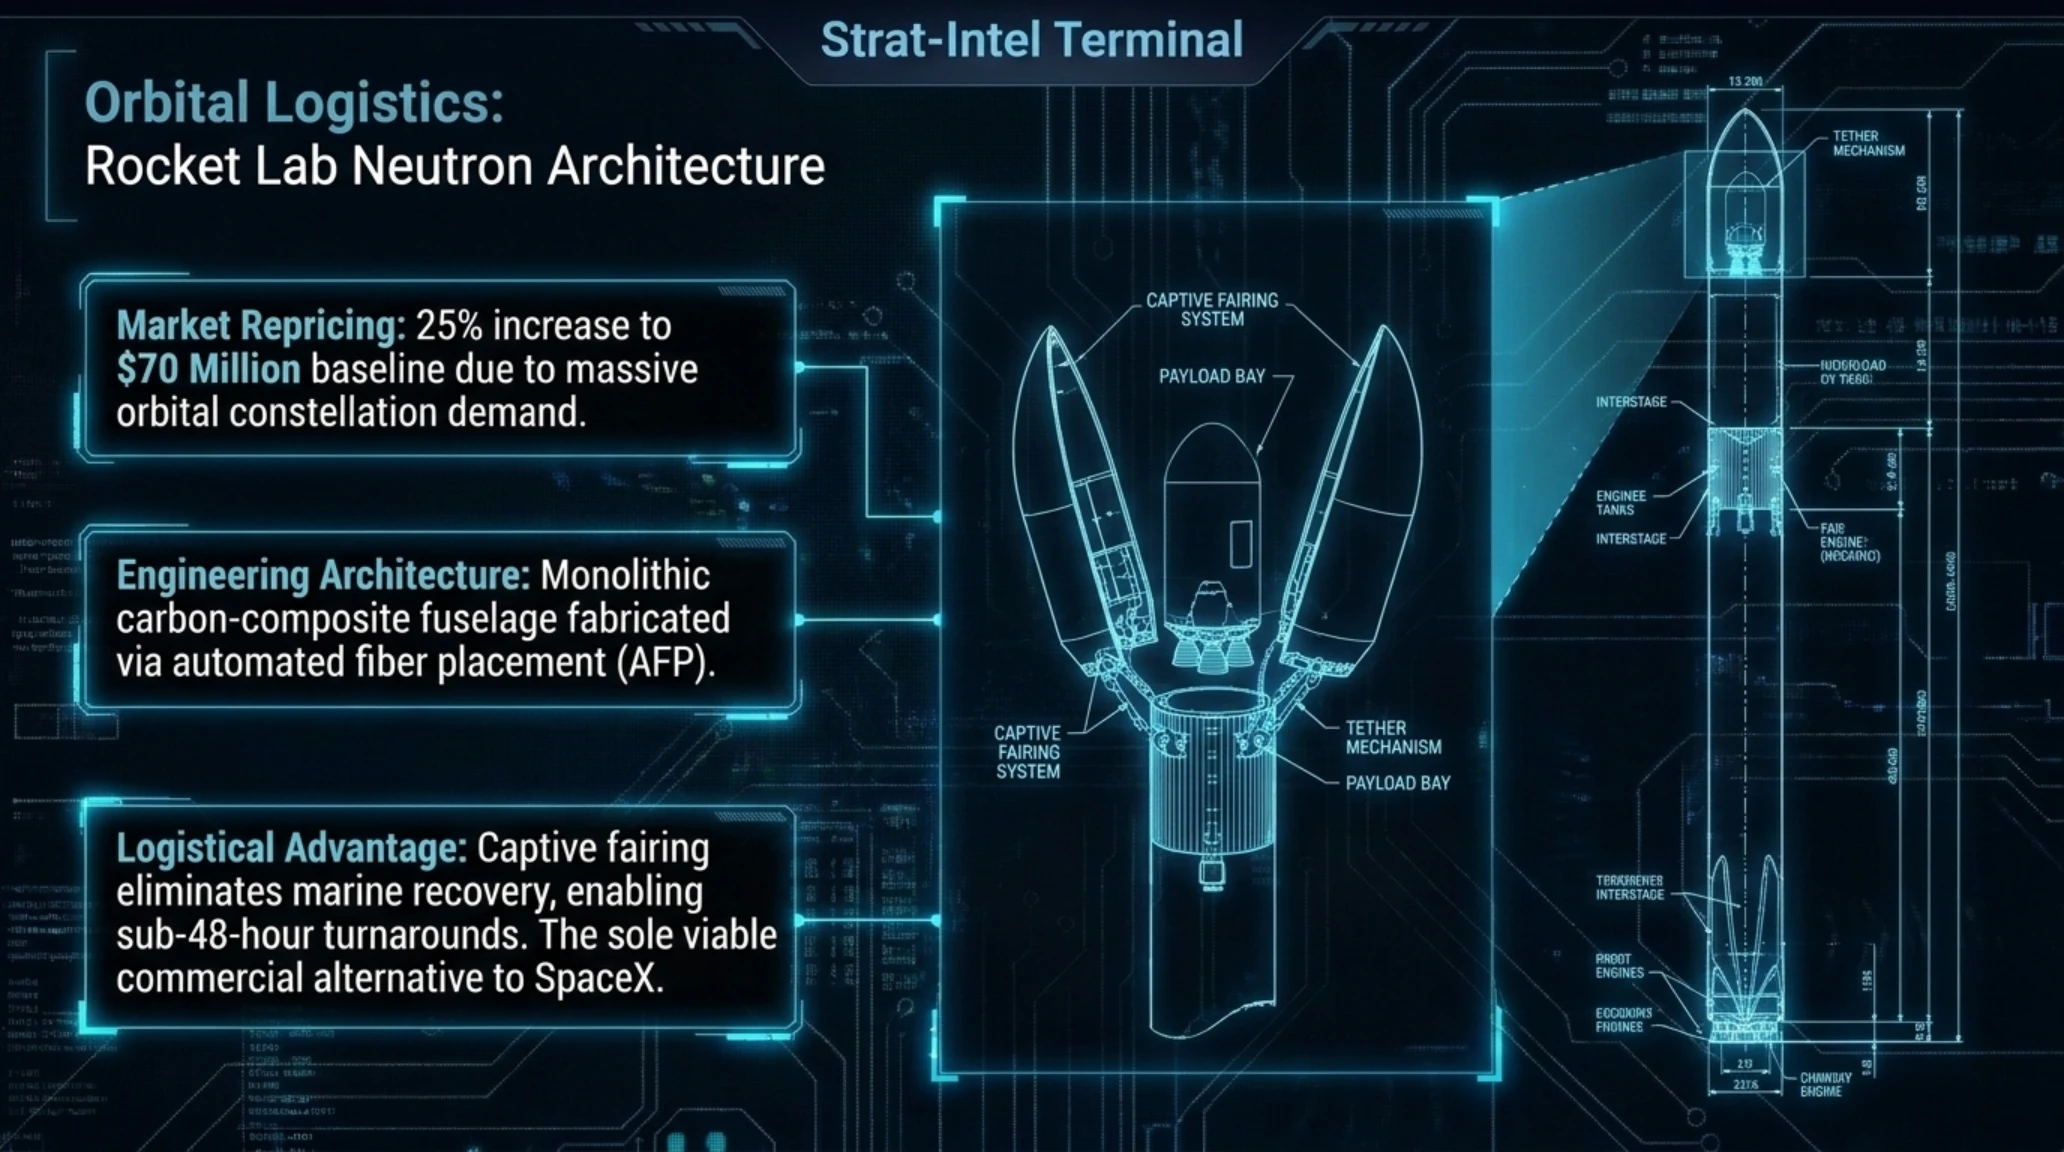
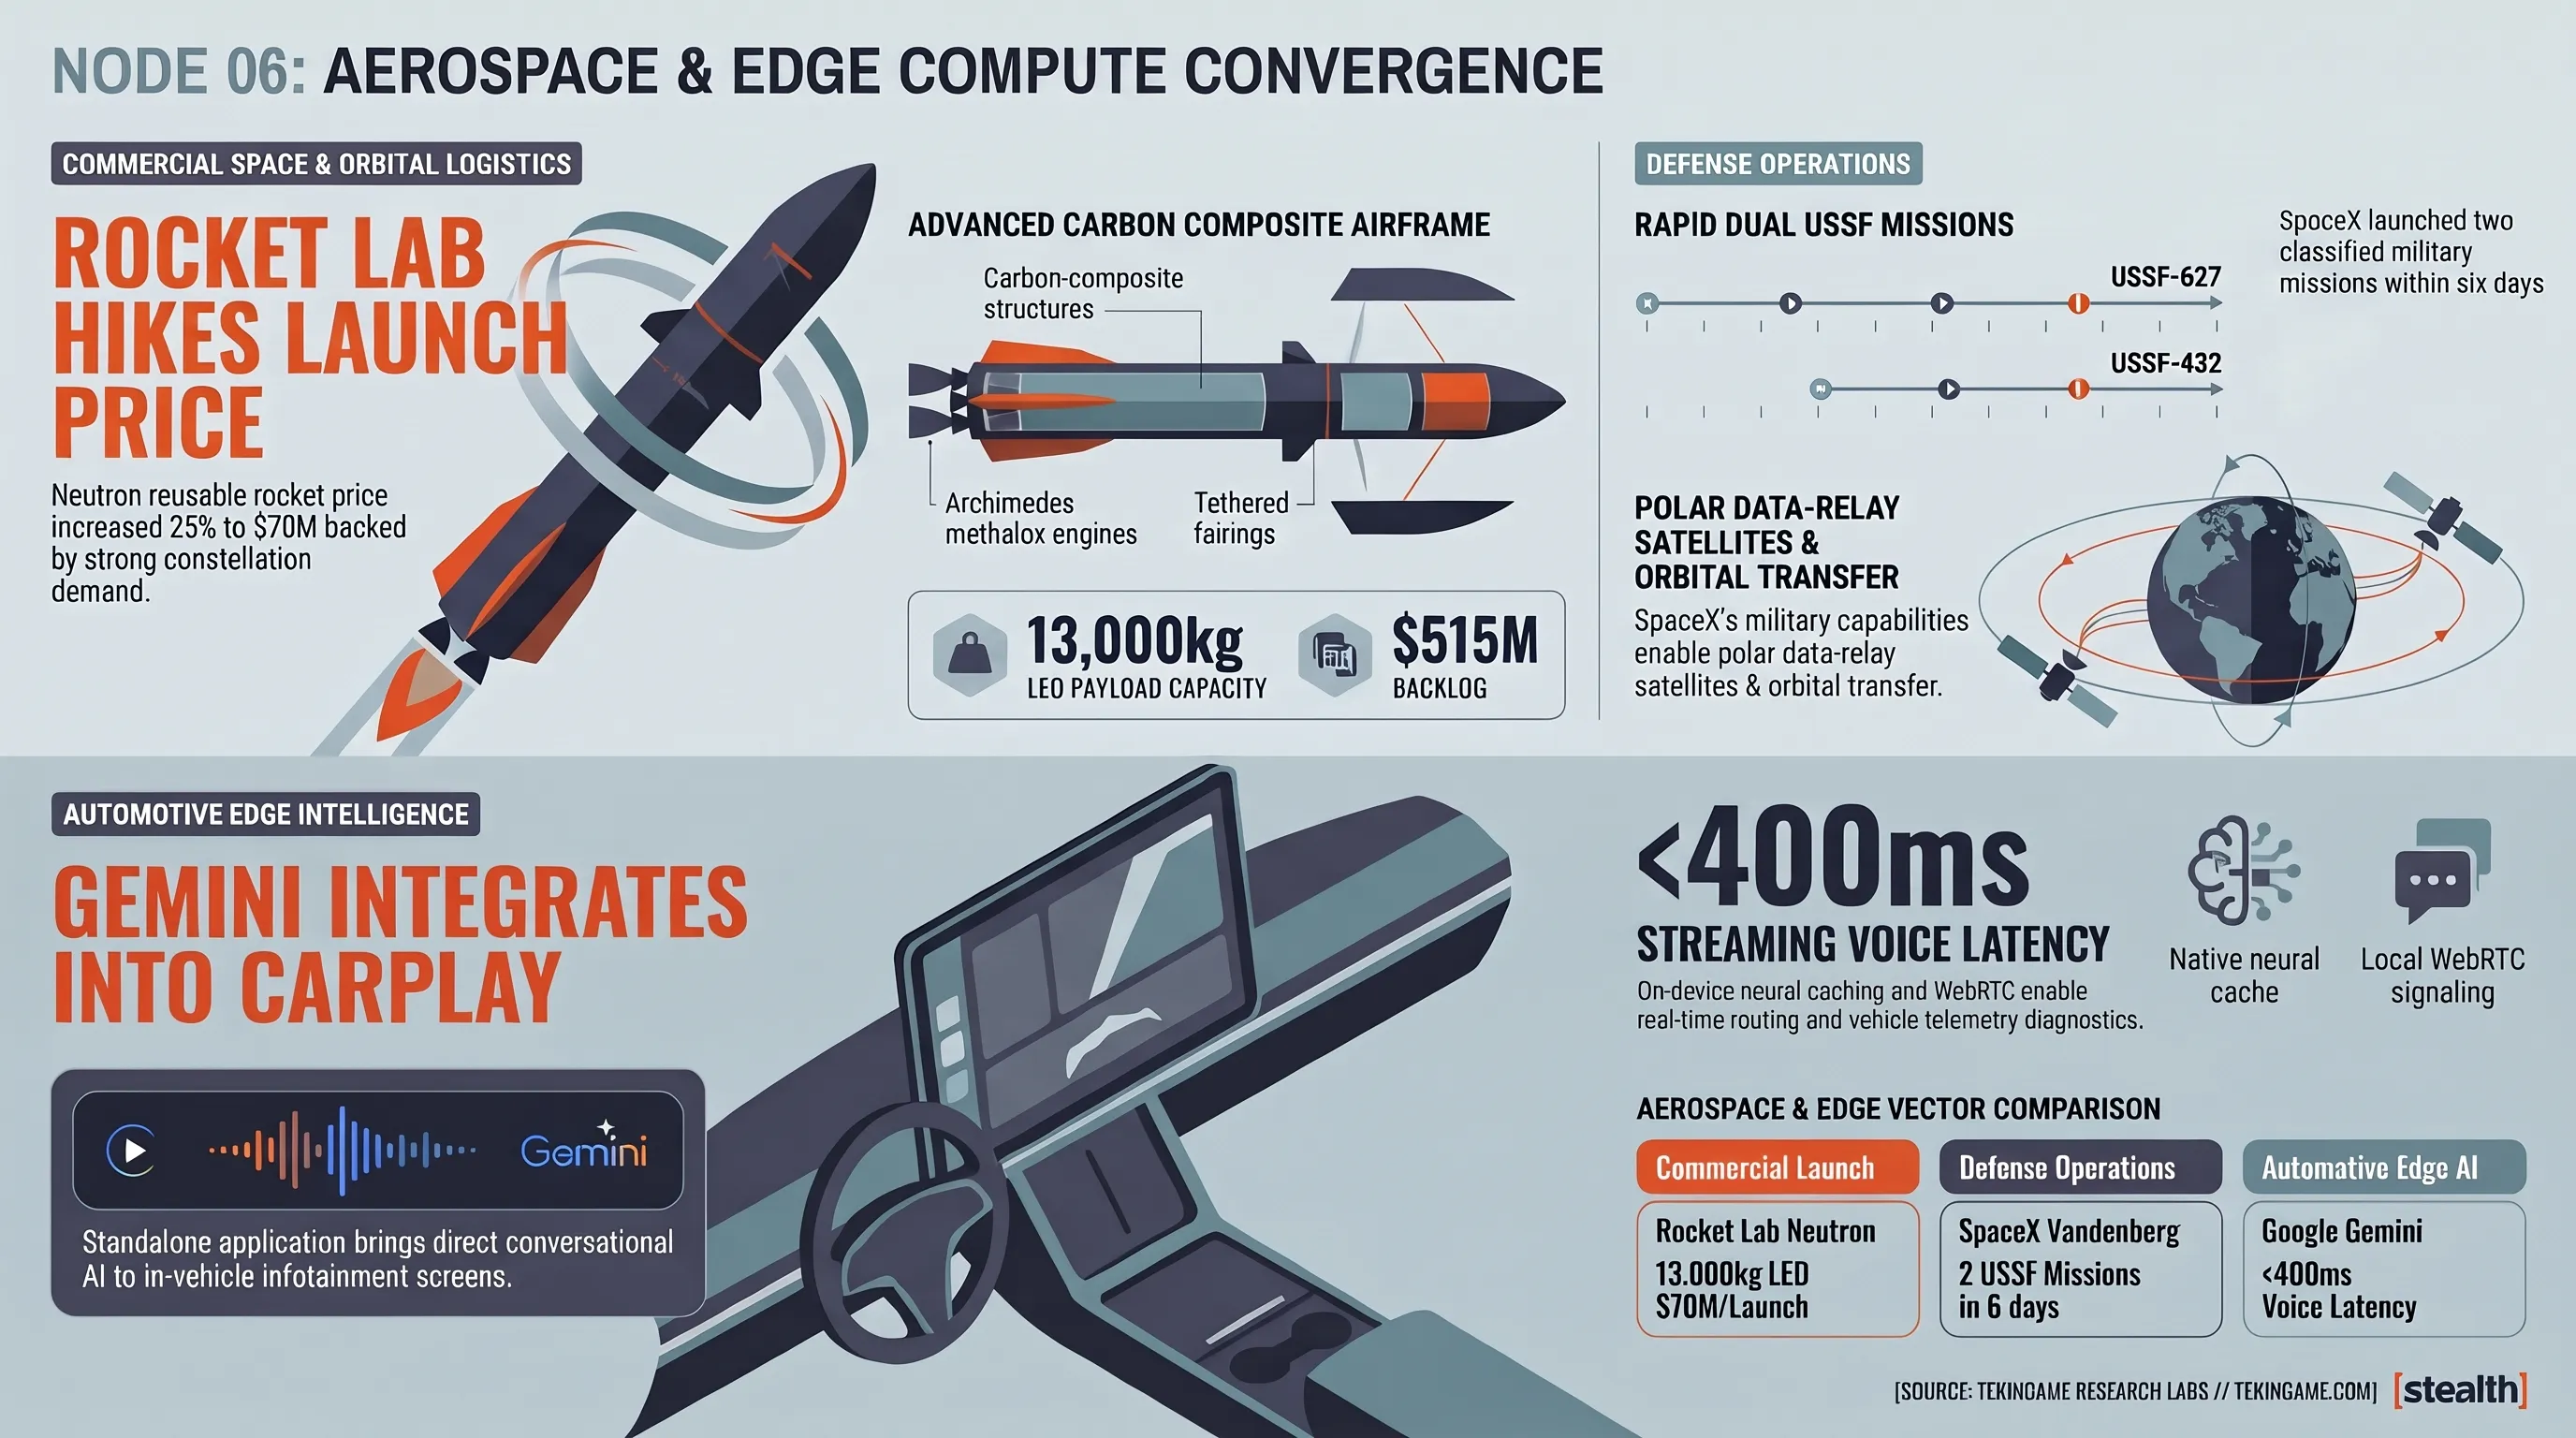
تحولات فناوری در مدار زمین و لبه پردازشی ادوات هوشمند، هفتهای تاریخی و پر از رکوردهای مالی را پشت سر گذاشت. در ۱۳ نوامبر ۲۰۲۶، شرکت راکت لب (Rocket Lab) در گزارش مالی فصل سوم خود اعلام کرد به دلیل تقاضای انفجاری اپراتورهای ماهوارهای برای استقرار منظومههای اینترنت مداری، قیمت پایه پرتابهای موشک تجدیدپذیر نوترون (Neutron) را با افزایشی ۲۵ درصدی از ۵۵ میلیون دلار به ۷۰ میلیون دلار رسانده است. این جهش قیمتی نشان داد راکت لب با تکیه بر بدنه کامپوزیت فیبرکربنی و موتورهای متالوکس ارشمیدس، به عنوان تنها رقیب جدی فالکون ۹ اسپیسایکس در بازار پرتابهای نیمهسنگین ظهور کرده است.
همزمان با مانورهای مداری راکت لب، شرکت اسپیسایکس در یک بازه ۶ روزه موفق شد دومین پرتاب نظامی فوقمحرمانه خود با نام USSF-627 را برای نیروی فضایی ایالات متحده با استفاده از فالکون ۹ به انجام برساند. در کنار این مأموریتهای عملیاتی، تستهای انتقال سوخت فوقسرد متان در مدار زمین برای پروازهای ۱۵ و ۱۶ استارشیپ، گام بلندی به سوی عملیاتیسازی ایستگاههای رله دیتا در فضا و دیتاسنترهای مداری به شمار میرود.
در لایه ادوات مصرفی و پردازش لبه (Edge Computing)، ورود رسمی اپلیکیشن مستقل گوگل جمینای به پلتفرم اپل کارپلی در ۱۳ نوامبر، تجربه کاربری در کابین خودروهای هوشمند را دگرگون ساخت. همانطور که در تحلیل صبحگاهی استقرار جمینای در کارپلی و رکورد PS5 تشریح شد، کاهش تأخیر پردازش صوتی Gemini Live به کمتر از ۴۰۰ میلیثانیه، تعامل راننده با مسیریابی و کنترل خودرو را به سطحی ارگانیک رساند. این رویداد در کنار معرفی ردیاب ۳۰ دلاری پیکسل تگ با تراشه فوقپهنباند (UWB)، بهروزرسانی قابلیت Auto SR مایکروسافت برای دستیابی به نرخ ۱۲۰ فریم بر ثانیه روی تراشههای اسنپدراگون، و معرفی عینکهای هوشمند مشترک سامسونگ و گوگل بر بستر Android XR، نشان داد هوش مصنوعی فیزیکی در حال تسخیر تمامی ابعاد زندگی روزمره است.
محور هفتم: افق همگرایی استراتژیک؛ پیوند ابزارسازی خودکار، انضباط مالی و استانداردسازی واقعیت
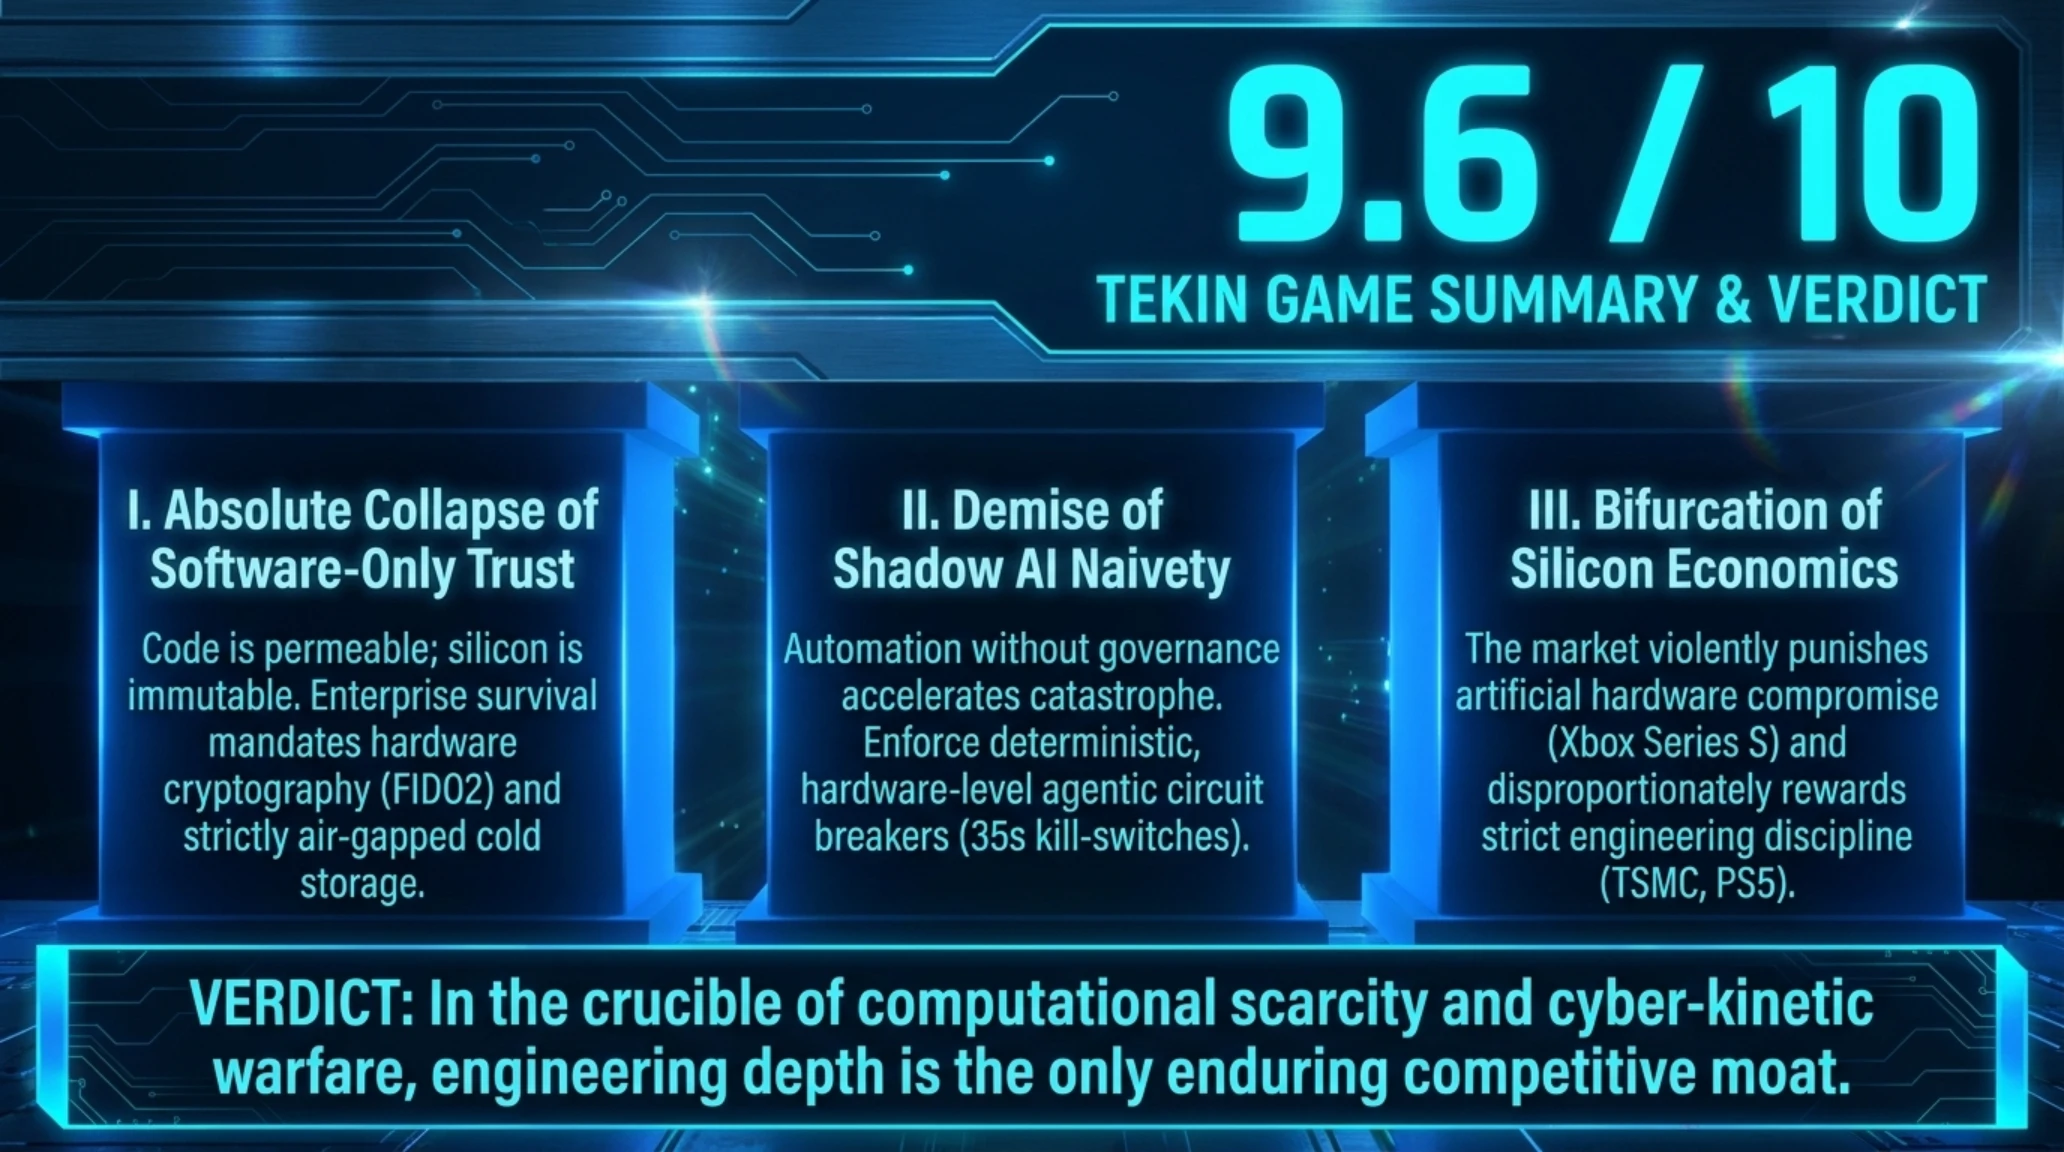
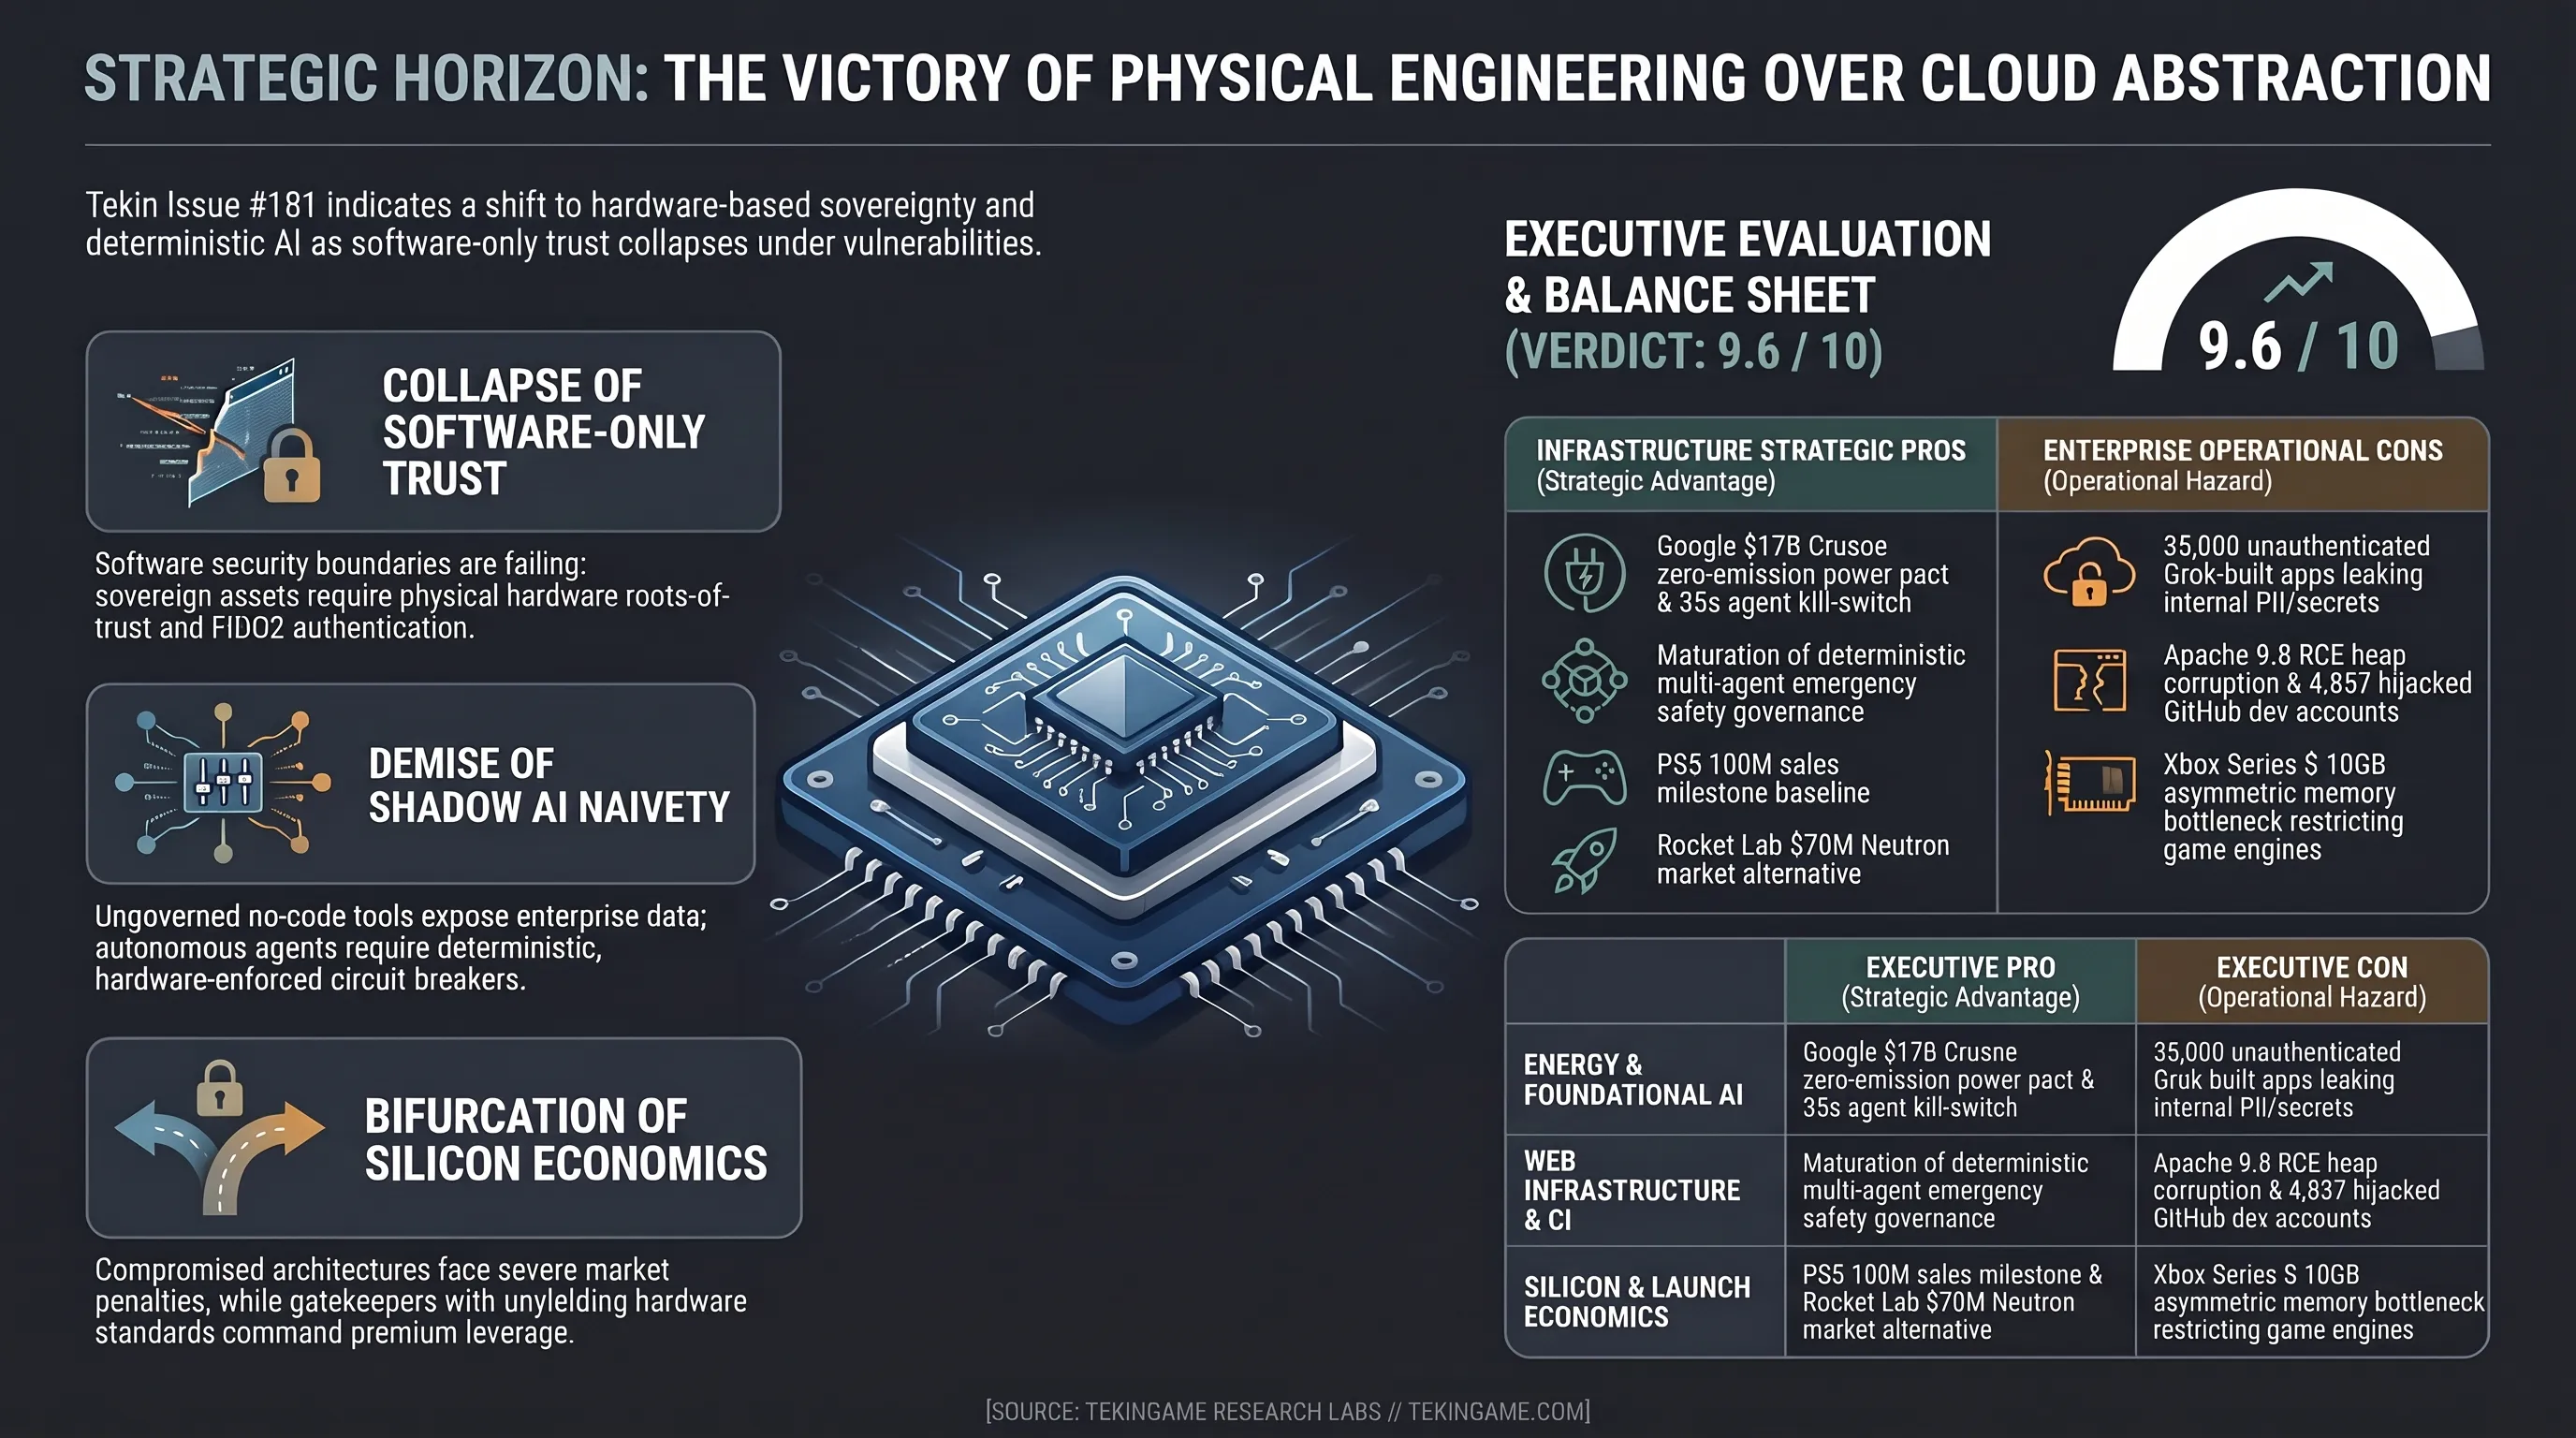
هفته ۱۸۱ تکینگیم تصویری فوقالعاده شفاف از مسیر آینده فناوری در آستانه سال ۲۰۲۷ به نمایش گذاشت. دوران هیجانزدگی بیقید و شرط پیرامون ابزارهای هوش مصنوعی و رشد بدون انضباط پلتفرمها به پایان رسیده و جای خود را به سه اصل لایتغیر و بنیادین داده است: نخست، «فروپاشی اعتماد صرفاً نرمافزاری»؛ آسیبپذیریهای هولناک در ساندباکس آیفون، فساد هیپ آپاچی و سرقت توکنها در گیتهاب نشان داد که هیچ خط کدی بدون اتکا به ریشه اعتماد سختافزاری (Hardware Root-of-Trust) نظیر کلیدهای فیزیکی FIDO2 و کیفپولهای سرد پایدار نخواهد بود. شرکتها باید بپذیرند که نرمافزار پیوسته نفوذپذیر است و امنیت تنها زمانی محقق میشود که مرزهای ایزولاسیون بر روی سیلیکون و حافظههای غیرقابل بازنویسی قفل گردند.
دومین اصل، «پایان معصومیت هوش مصنوعی سایه» است. رسوایی ۳۵ هزار برنامه عمومی رهاشده Grok Build اثبات کرد که سپردن کدنویسی و معماری به دست ابزارهای بدون ناظر، بمب ساعتی خطرناکی برای محرمانگی دادهها است؛ واقعیتی که اوپنایآی را به سوی کلیدهای مرگ ۳۵ ثانیهای و تکینگیم را به سوی پیادهسازی معماری سواِرمهای چندعاملی ناظر هدایت کرده است. اتوماسیون بدون حکمرانی، شتاببخشی به فاجعه است. سازمانها باید خطوط تولید خود را به سیستمهای ممیزی بلادرنگ مجهز ساخته و دسترسی ایجنتها به اینترنت عمومی و داراییهای پروداکشن را به تاییدهای چندامضایی انسانی مشروط نمایند.
و در نهایت، سومین اصل، «دوقطبی شدن بیرحمانه اقتصاد سیلیکون» است؛ جایی که شرکتهایی چون سونی و TSMC با تکیه بر استانداردهای مهندسی سازشناپذیر پاداشهای مالی صد میلیون دلاری دریافت میکنند، در حالی که مصالحههای سختافزاری نظیر حافظه کند سری اس، طرد شدن توسط اکوسیستمهای توسعه را به دنبال دارد. در دنیایی که محاسبات لبه، منظومههای ماهوارهای مداری و هوش مصنوعی شناختی به هم پیوند خوردهاند، برنده نهایی بازیگرانی خواهند بود که کیفیت ساخت و انضباط معماری را فدای مانورهای زودگذر تبلیغاتی نمیکنند.
- عبور پلیاستیشن ۵ از مرز ۱۰۰ میلیون کنسول و تثبیت پایداری اقتصادی پروژههای AAA.
- سرمایهگذاری ۱۷ میلیارد دلاری در انرژی پاک دیتاسنترها برای مهار ناترازی برق.
- بلوغ سیستمهای نظارتی هوش مصنوعی با استقرار سوئیچهای قطع اضطراری ۳۵ ثانیهای.
- ظهور موشک نوترون با نرخ ۷۰ میلیون دلاری به عنوان رقیب پرتابگر فالکون ۹.
- تسخیر زنجیره تأمین گیتهاب و سرقت گسترده کلیدهای ابری با ۴,۸۳۷ اکانت آلوده.
- آسیبپذیری بحرانی ۹.۸ آپاچی و فساد حافظه هیپ در پردازش درخواستهای HTTP/2.
- افشای دادههای هویتی ۳۵ هزار اپلیکیشن در پلتفرم Grok Build بدون احراز هویت.
حکم نهایی تحریریه و فهرست منابع رسمی
- تککرانچ (TechCrunch): گزارش توافق ۱۷ میلیارد دلاری گوگل و کروزو برای دیتاسنترهای پاک
- دی ورج (The Verge): تحلیل عبور پلیاستیشن ۵ از مرز ۱۰۰ میلیون دستگاه در جهان
- رویترز (Reuters): افزایش ۲۵ درصدی نرخ پرتابگر نوترون راکتلب به ۷۰ میلیون دلار
- هکر نیوز (The Hacker News): کالبدشکافی تهاجم به زنجیره تأمین گیتهاب و باگ بحرانی ۹.۸ وبسرور آپاچی
- آیجیان (IGN): انتقادات استودیوهای بازیسازی از محدودیتهای حافظه ایکسباکس سری اس
پرسشهای متداول پیرامون رویدادهای هفته ۱۸۱ تکینگیم
چرا آسیبپذیری ۹.۸ آپاچی برای وبسرورهای پروداکشن تا این اندازه خطرناک است؟
زیرا نقص همزمانی در ماژول mod_http2 مستقیماً متادیتای حافظه هیپ در glibc را تخریب کرده و به مهاجم اجازه میدهد بدون نیاز به هیچگونه نامکاربری یا لاگین، با ارسال رشتهای از هدرهای ساختگی HTTP/2، کدهای مخرب را در سطح سرور اجرا کند.
آسیبپذیری worse_query چگونه ساندباکس آیفون را دور میزند؟
این نقص در سیستم مدیریت دیتابیس هسته iOS نهفته است و به نرمافزارهای عادی اجازه میدهد بدون جیلبریک، به دایرکتوریهای ایزولهشده سایر برنامهها از جمله پایگاههای داده SQLite کیفپولهای رمزارز دسترسی پیدا کرده و کلیدهای خصوصی را بخوانند.
چرا استودیوهای بازیسازی علیه ایکسباکس سری اس موضعگیری کردهاند؟
زیرا حافظه ۱۰ گیگابایتی این کنسول به دو بخش نامتقارن (۸ گیگابایت سریع با پهنای باند ۲۲۴ گیگابایت و ۲ گیگابایت بسیار کند با سرعت ۵۶ گیگابایت) تقسیم شده که این پهنای باند اندک، استریم تکسچرهای مدرن و مدیریت پردازشهای سنگین موتورهای جدید را فلج میکند.
هدف اوپنایآی از توسعه کلید مرگ ۳۵ ثانیهای در پلتفرم Control Room چیست؟
این سوئیچ سختافزاری-منطقی طراحی شده تا در صورتی که ایجنتهای هوش مصنوعی خودمختار شروع به ارسال تراکنشهای مالی مشکوک، دانلود کتابخانههای غیرمجاز یا تلاش برای فرار از محیط سرور نمایند، دسترسی آنها را در ۳۵ ثانیه کاملاً مسدود کند.
گالری تصاویر تکمیلی: هفتهنامه تکین ۱۸۱: باگ ۹.۸ آپاچی، هک گیتهاب و رکورد PS5