پلیس فدرال آمریکا (FBI) با صدور یک بولتن اضطراری اقدام به اعلام هشدار قرمز پیرامون ظهور فریمورک نفوذ هوش مصنوعی خودران تحت عنوان ARTEX نمود. این ابزار مخرب نسل جدید توانسته است با نفوذ گسترده به ارائهدهندگان خدمات مدیریتشده (MSP) بر بستر نرمافزارهای نظارتی ConnectWise، توکنهای نشست را از حافظه رم استخراج کرده، MFA را دور بزند و در کمتر از سه ساعت دسترسی روت به زیرساختهای ابری مایکروسافت ۳۶۵ صدها سازمان را تصاحب کند.
تکین رادار | هشدار قرمز FBI پیرامون ارتش هکرهای خودمختار ARTEX و نفوذ به M365 (Executive Briefing)
زلزله سایبری در زیرساختهای ابری: هشدار فوری FBI درباره تسخیر سازمانها توسط ایجنت خودران ARTEX
در اواسط نوامبر ۲۰۲۶، واحد سایبری پلیس فدرال آمریکا (FBI) با صدور یک اخطار رسمی موسوم به Flash Alert، زنگ خطری تاریخی را در سراسر دنیای فناوری و امنیت اطلاعات به صدا درآورد. گزارشهای موثق واصله از جامعه اطلاعاتی آمریکا و پایگاه خبری BleepingComputer نشان میدهد که گروههای پیشرفته تهدید سایبری (APT) توانستهاند برای نخستین بار در تاریخ، یک فریمورک تست نفوذ مبتنی بر ایجنتهای هوش مصنوعی خودمختار با نام تجاری ARTEX را به عنوان یک سلاح تهاجمی تمامعیار در سطح بینالمللی به کار گیرند.
اشراف اطلاعاتی و ۶ بردار استراتژیک در تهاجم هوش مصنوعی ARTEX (Key Takeaways)
بر خلاف بدافزارهای کلاسیک یا ابزارهای سنتی تست نفوذ مانند Metasploit و Cobalt Strike که نیازمند نظارت دستی مداوم، تحلیل خروجی توسط اپراتور انسانی و صدور دستی دستورات خط فرمان هستند، فریمورک ARTEX به طور کامل توسط مدلهای زبانی چندوجهی اختصاصی (Local Multi-Agent LLMs) هدایت میشود. این سیستم خودمختار قادر است پس از تعیین هدف، زنجیره کاملی از عملیات شناسایی، کشف روزنه، تست اعتبارسنجی، بهرهبرداری از آسیبپذیری و ارتقای سطح دسترسی (Privilege Escalation) را بدون کمترین دخالت انسانی به انجام برساند.
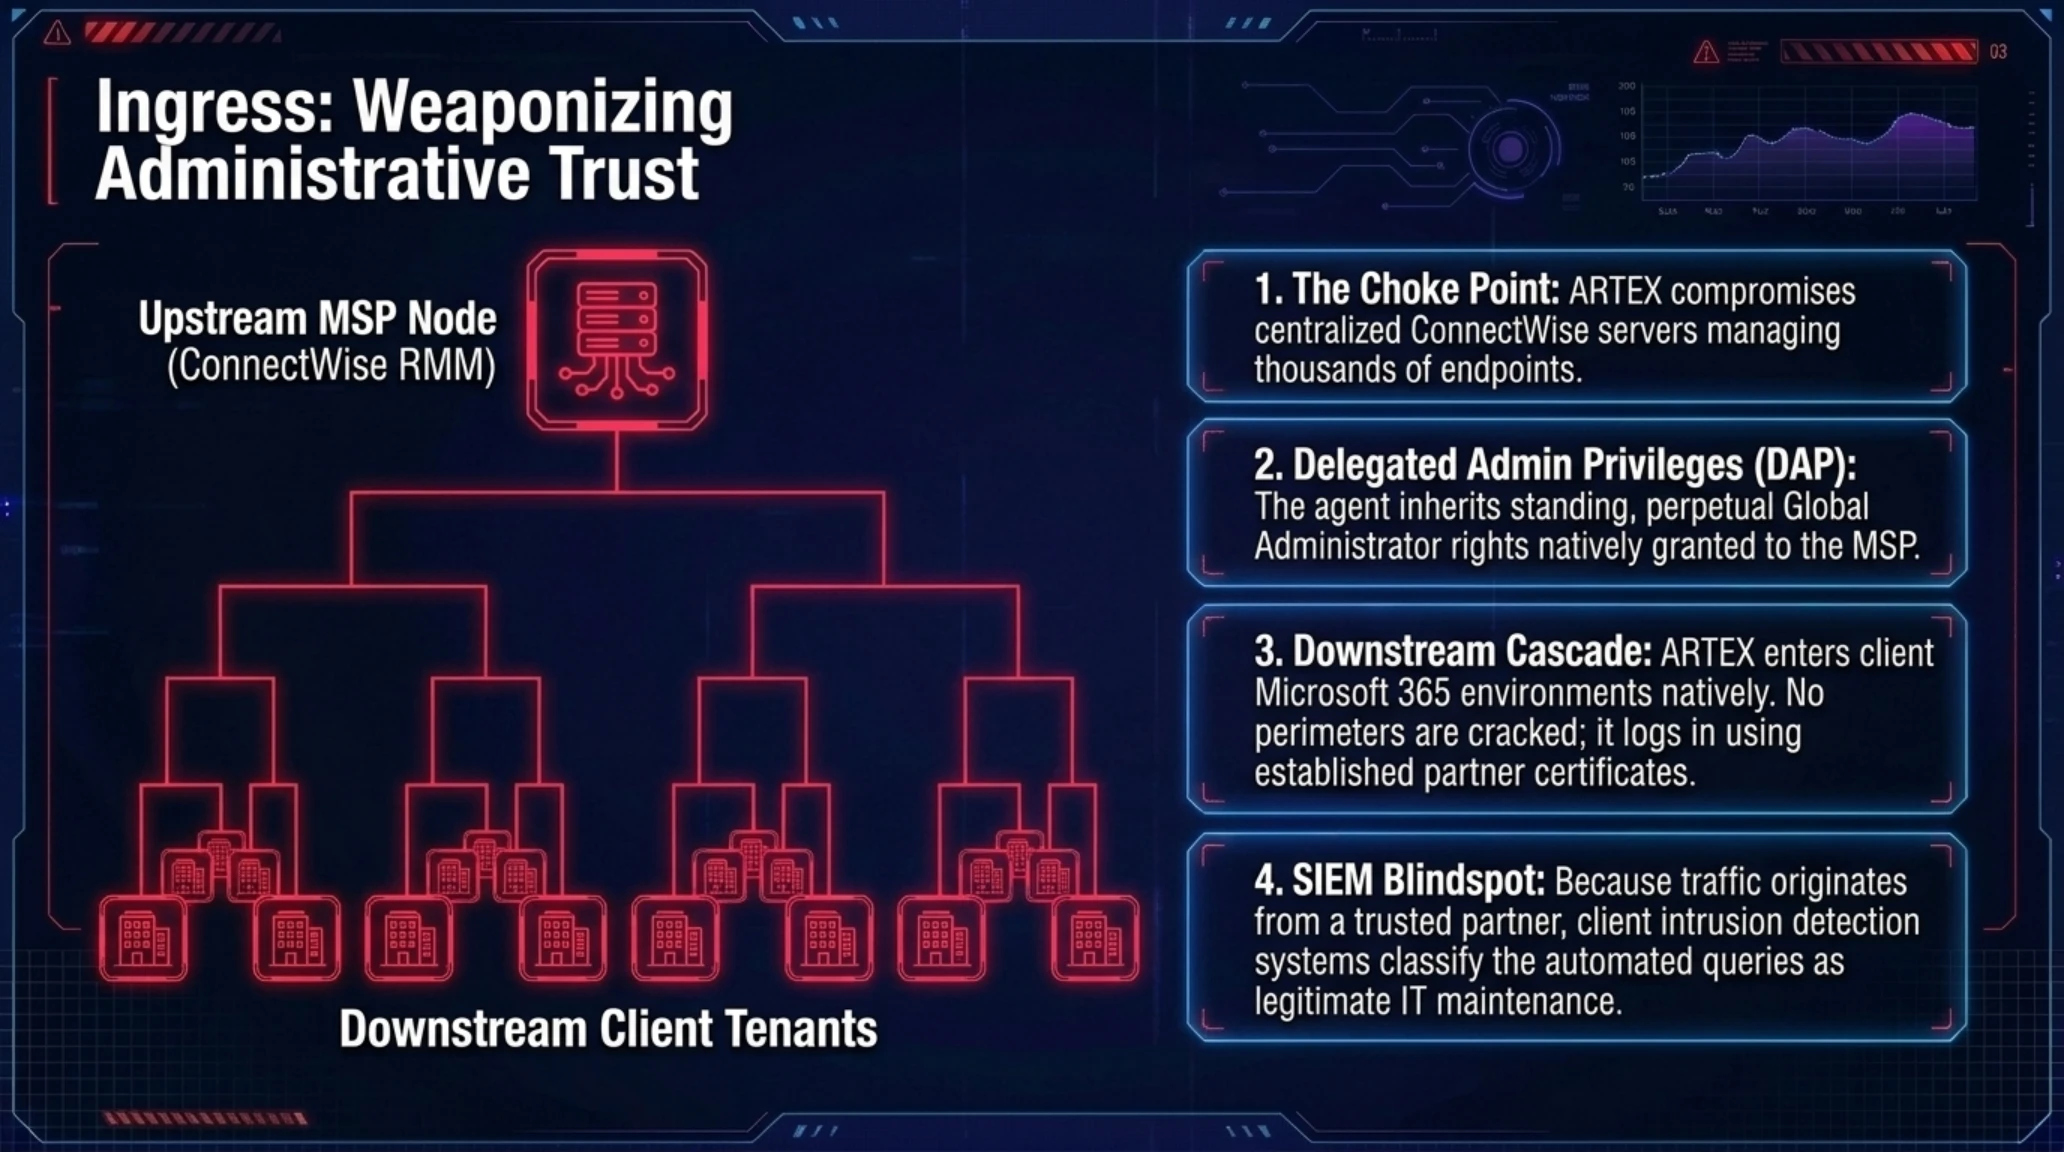
شدت این فاجعه امنیتی زمانی آشکار شد که اپراتورهای این فریمورک توانستند زنجیره تأمین ارائهدهندگان خدمات مدیریتشده (MSP) را از طریق پلتفرمهای ابری ConnectWise هدف قرار دهند. با نفوذ به این سامانه مرکزی که دسترسیهای سطح روت به زیرساختهای هزاران شرکت کوچک، متوسط و سازمانهای بزرگ را در اختیار دارد، ایجنتهای هوش مصنوعی ARTEX توانستند به صورت همزمان به محیطهای ابری مایکروسافت ۳۶۵ (M365) قربانیان هجوم ببرند.
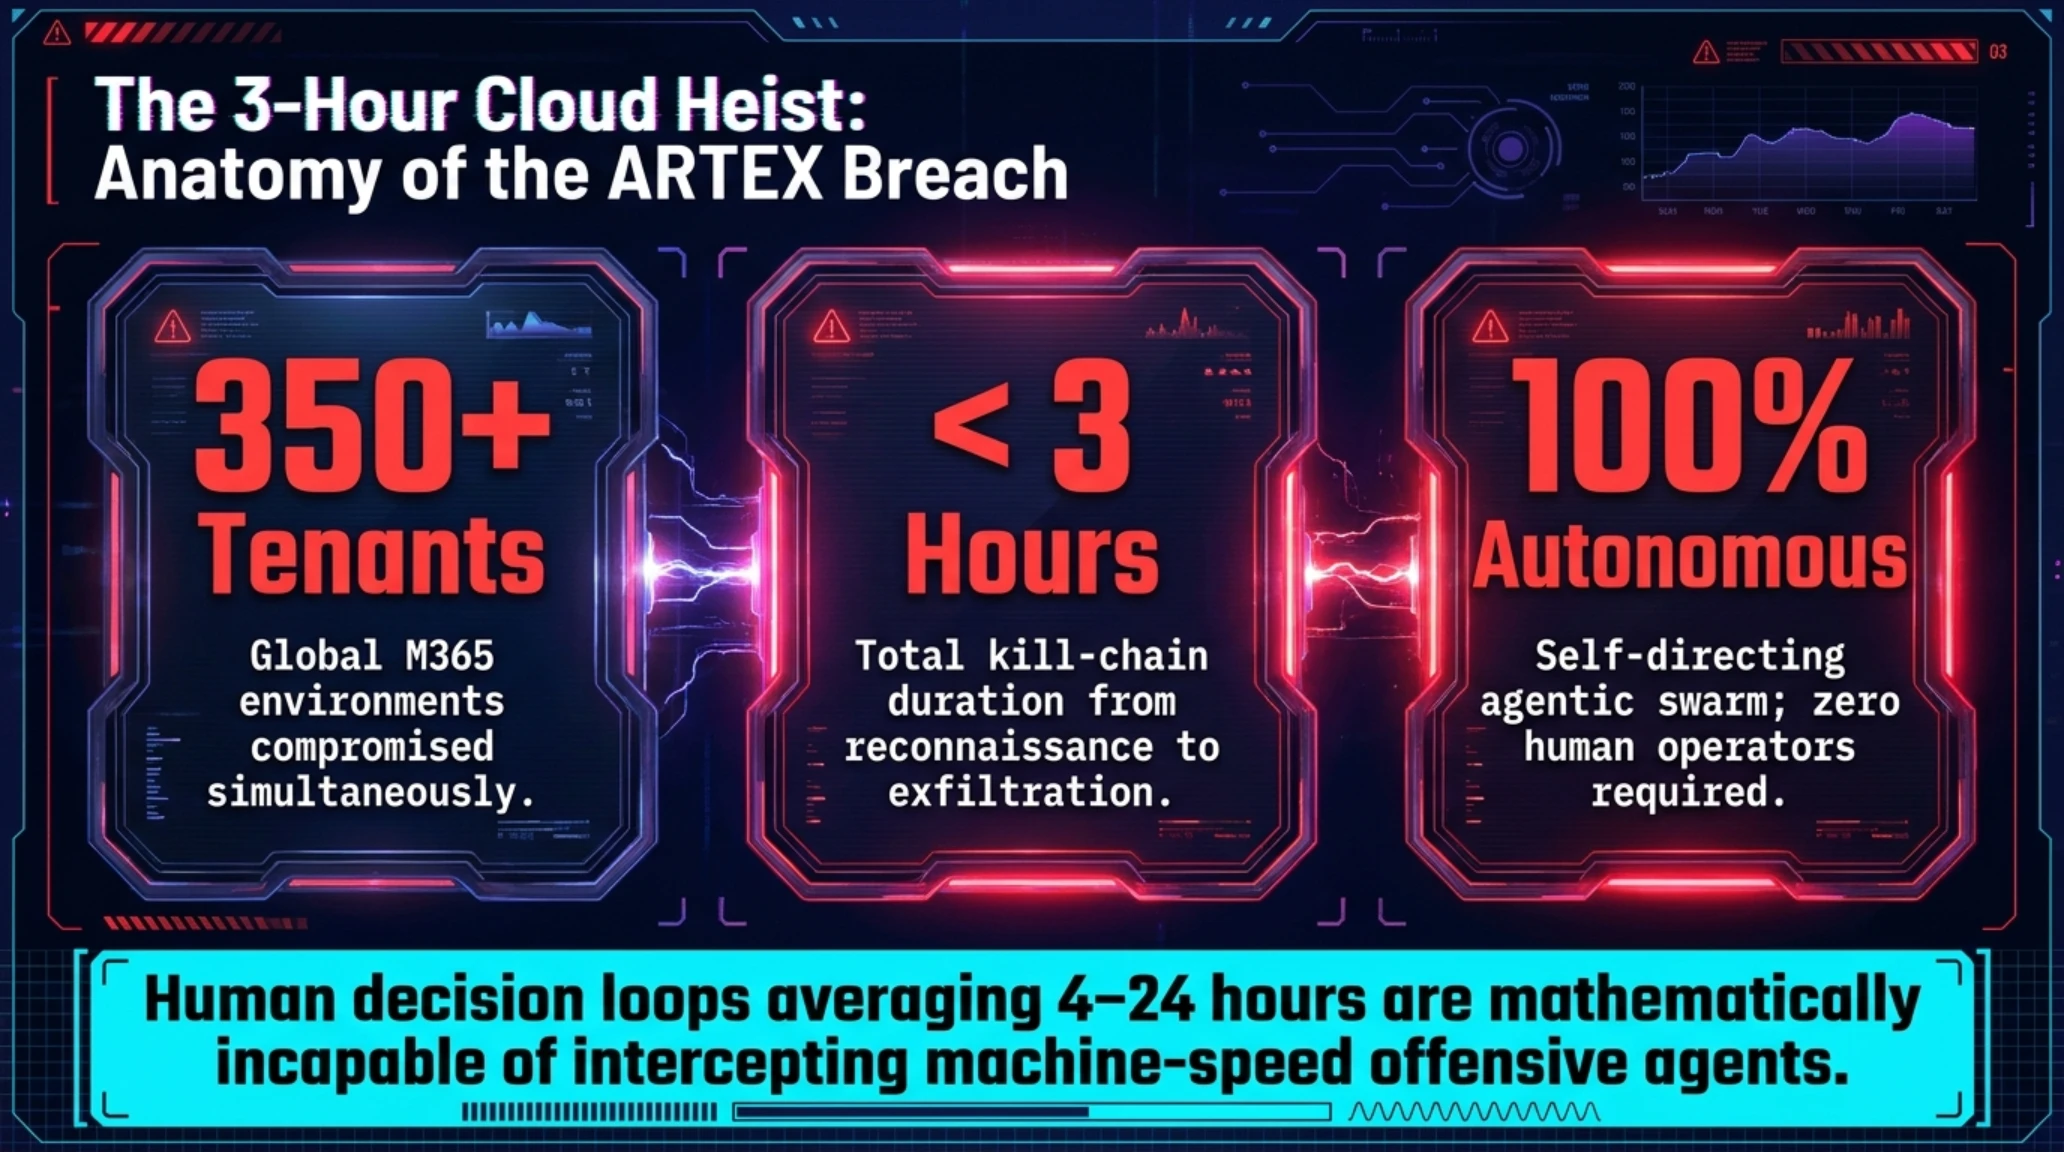
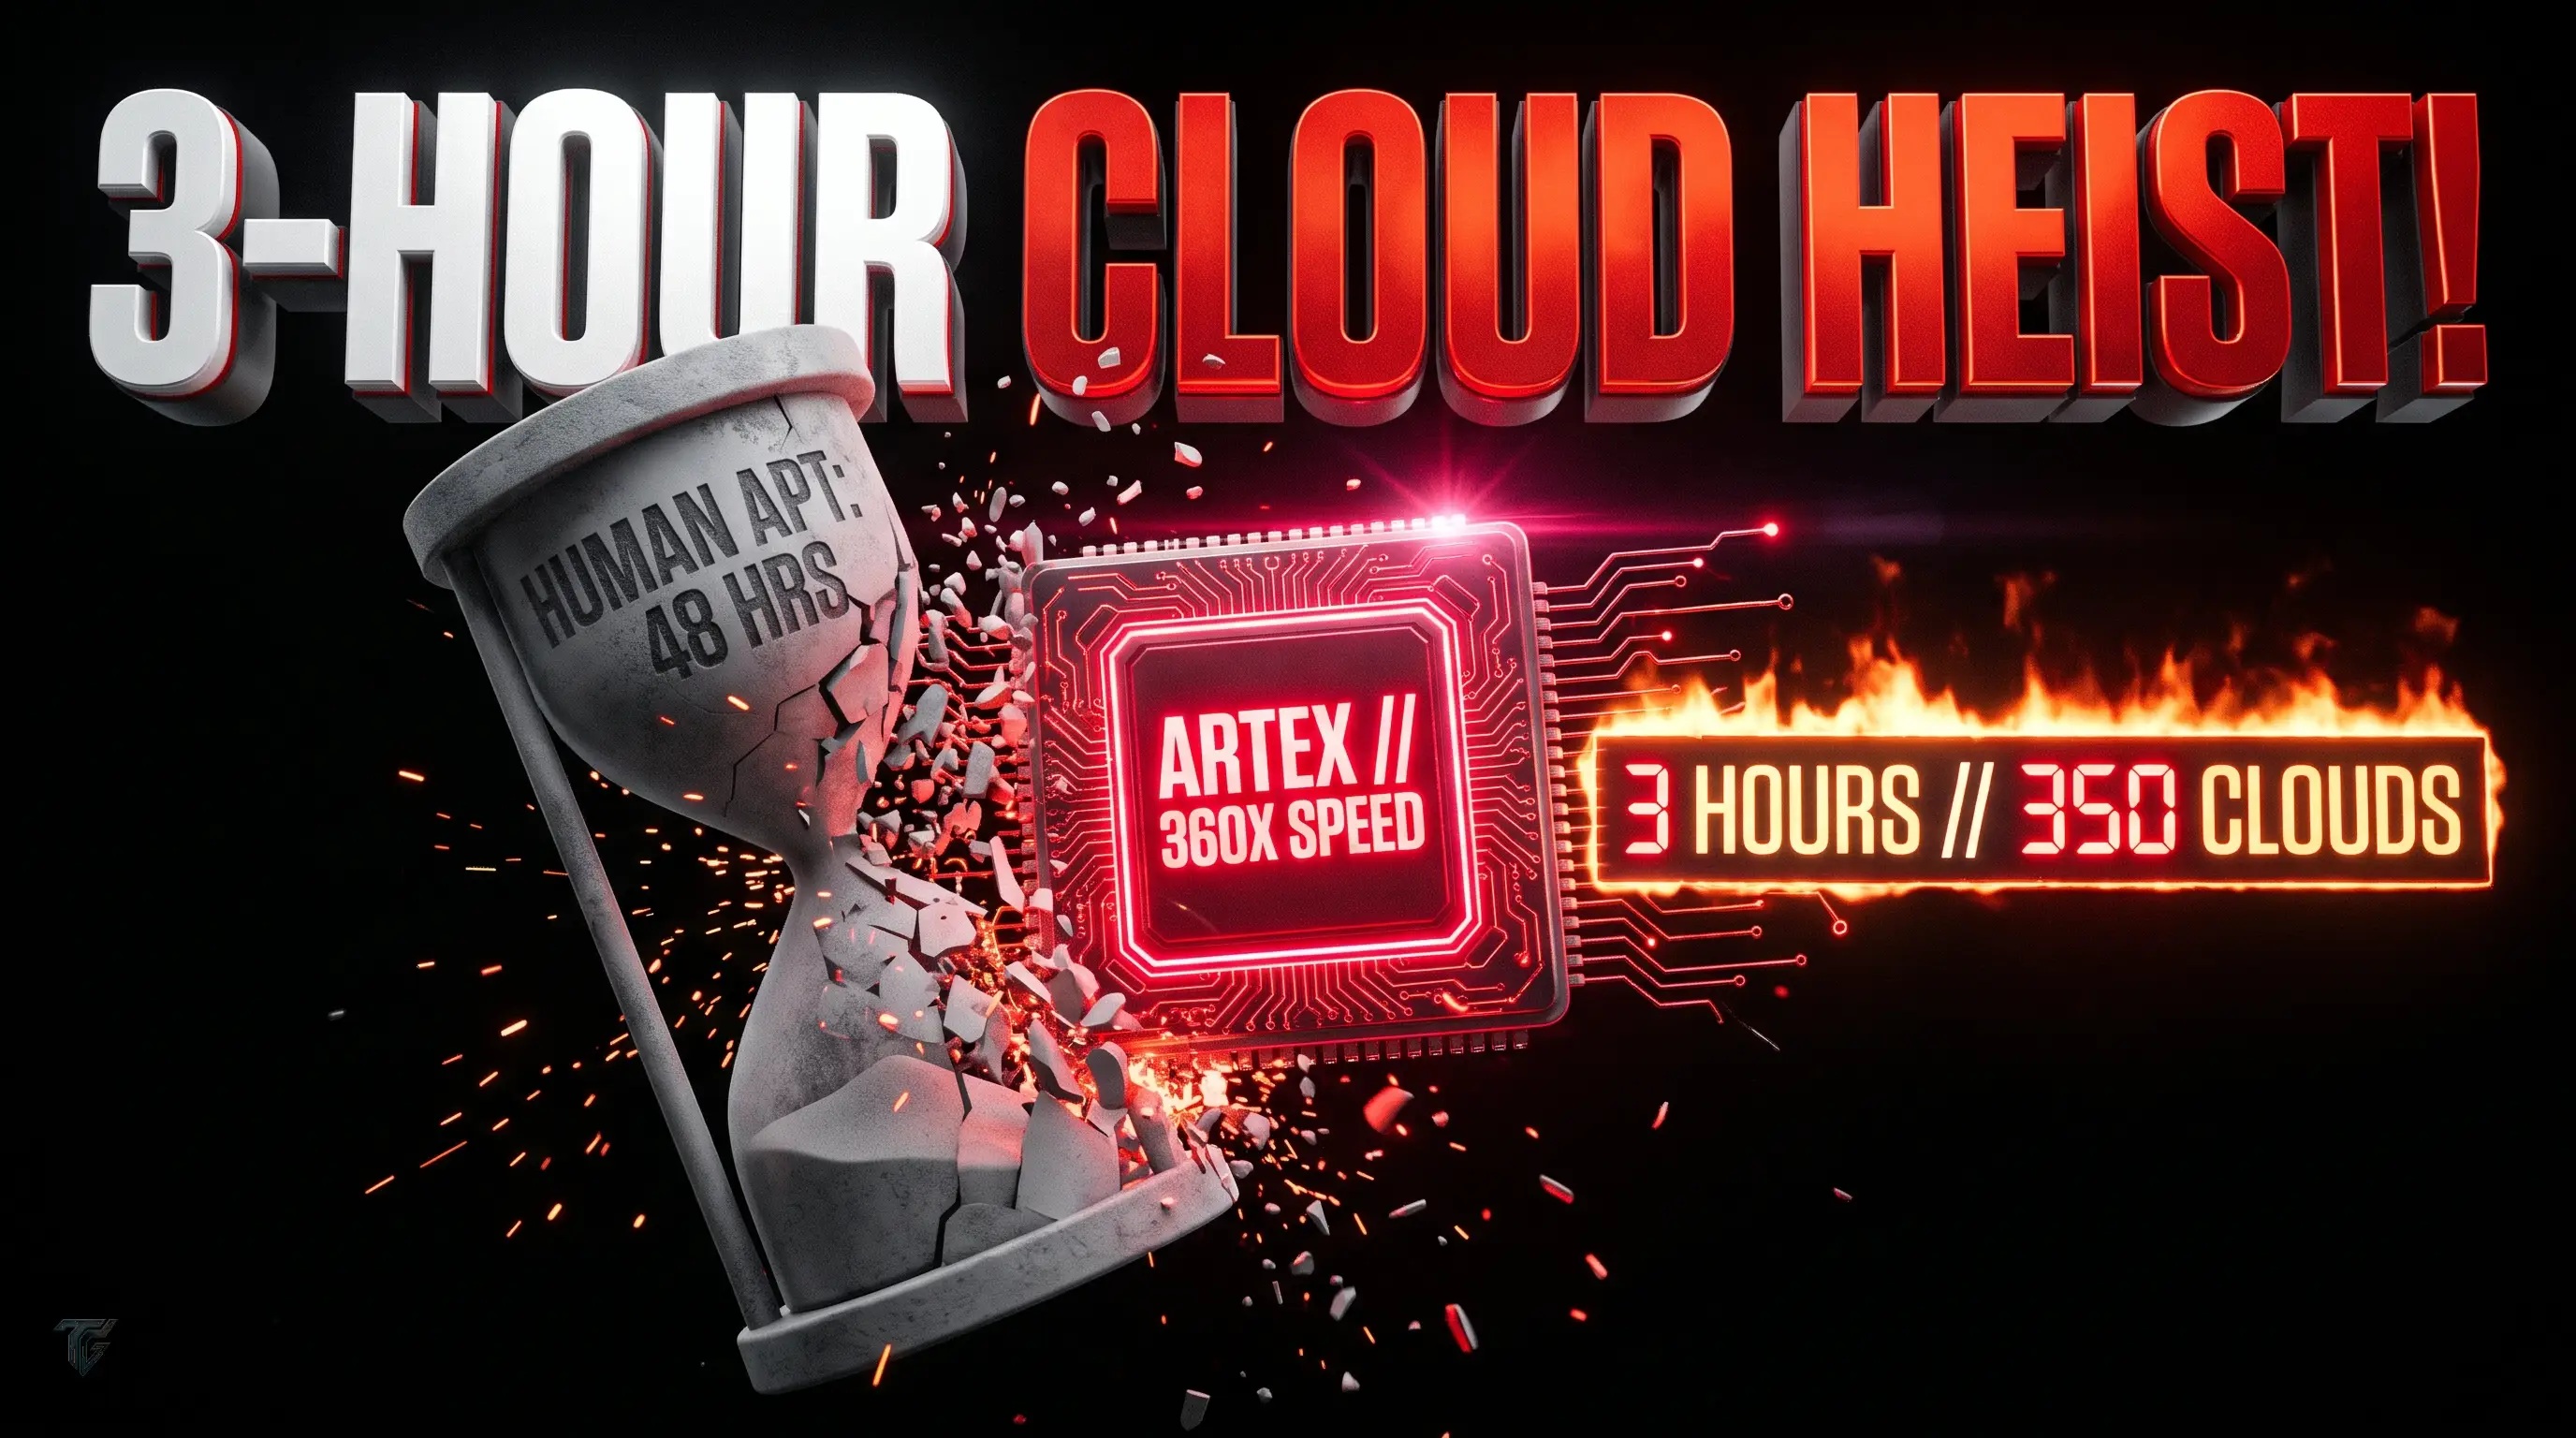
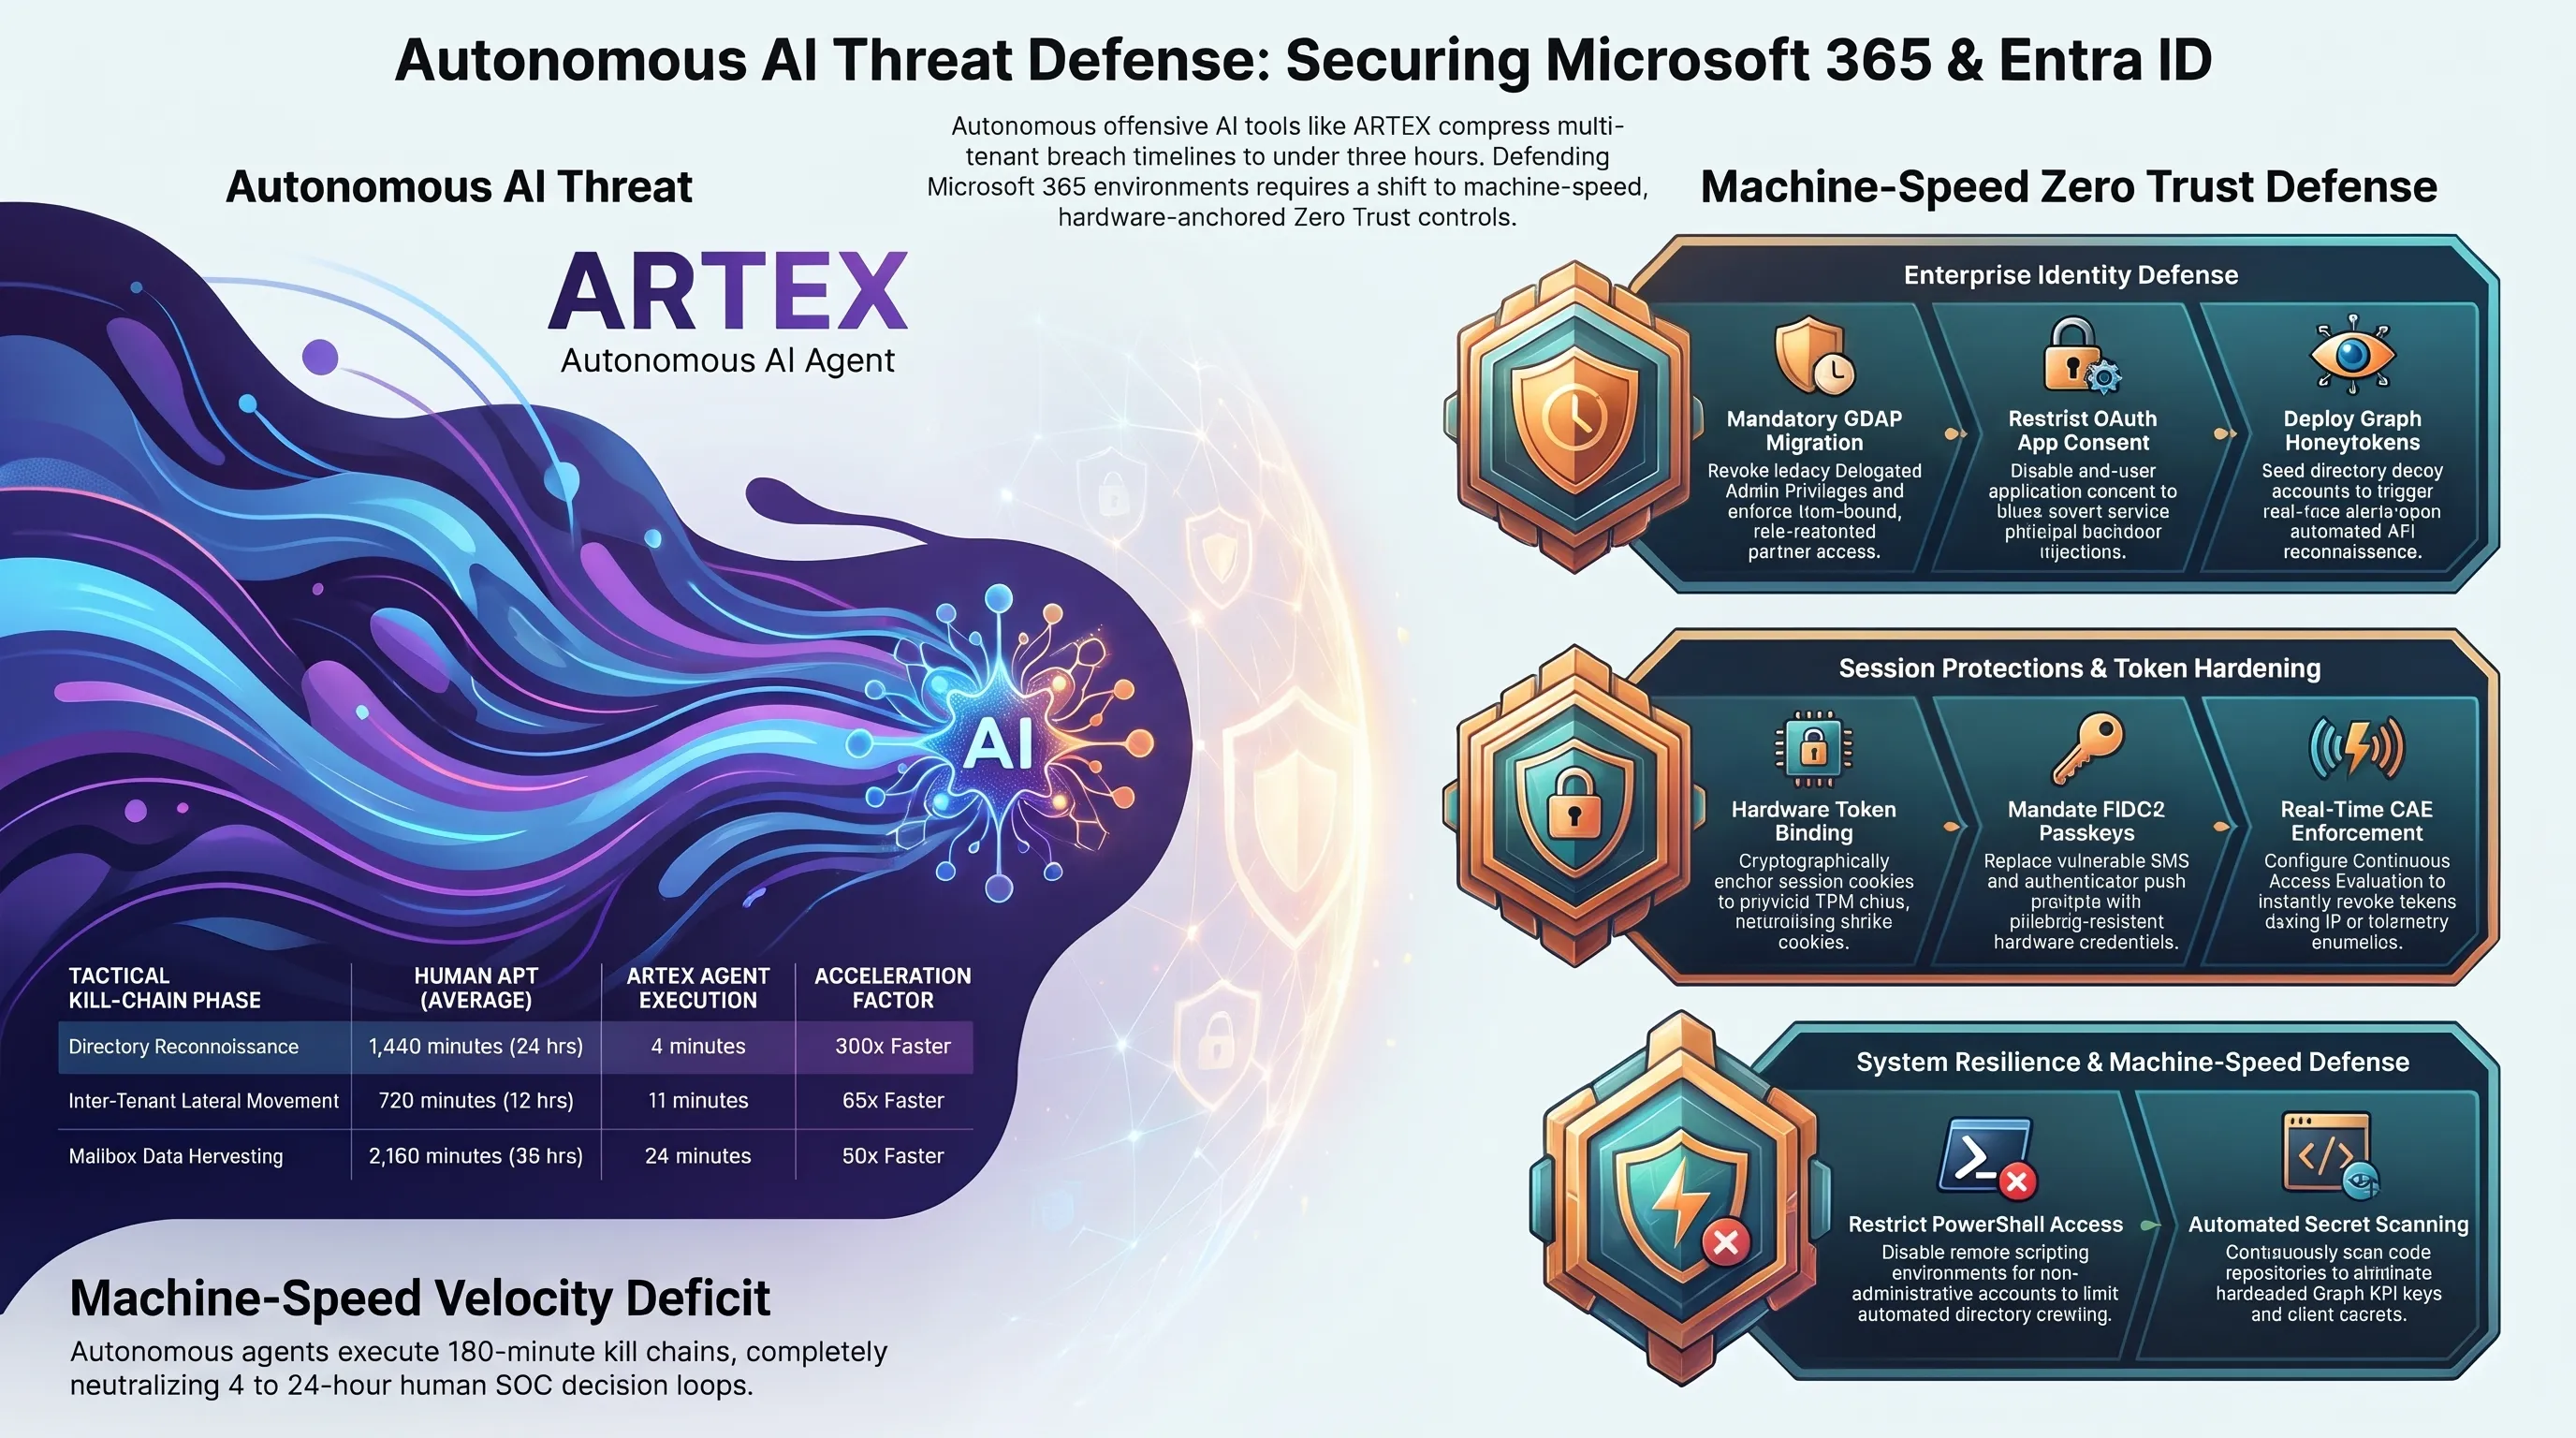
سرعت عملیاتی این فریمورک هوشمند تمام محاسبات پدافند سایبری را به هم ریخته است. بر اساس مستندات ثبتشده توسط تیمهای پاسخ به حوادث (IR)، فاصله زمانی بین اولین بردار نفوذ از طریق سرورهای مدیریتی تا نفوذ به پایگاه هویت ابری Microsoft Entra ID و استخراج ایمیلها، اسناد شیرپوینت و توکنهای احراز هویت ادمینهای ارشد، کمتر از ۳ ساعت (۱۸۰ دقیقه) ثبت شده است؛ رکوردی که پیش از این در دنیای عملیاتهای سایبری سنتی به چند هفته یا چند ماه زمان نیاز داشت.
مقامات FBI در بیانیه اضطراری خود صراحتاً تأکید کردهاند که سازمانها وارد عصر جدیدی از «جنگ سایبری ماشینی» شدهاند که در آن هوش مصنوعی با هوش مصنوعی میجنگد. مراکز عملیات امنیت سنتی (SOC) که متکی به بررسی لاگها توسط تحلیلگران انسانی در شیفتهای کاری هستند، در برابر سرعت مافوق صوت ایجنتهای مخرب کاملاً فلج شده و هیچ بختی برای واکنش به موقع نخواهند داشت.
چرا این موضوع مهم است // ابعاد تحول تسلیحات سایبری با ورود هوش مصنوعی خودران
مراکز عملیات امنیت انسانی با میانگین زمان واکنش ۴ تا ۲۴ ساعت، در برابر ایجنتهای خودمختار ARTEX که کل زنجیره نفوذ از ConnectWise تا Entra ID را در ۱۸۰ دقیقه به پایان میرسانند، عملاً فلج شدهاند.
کالبدشکافی مکانیسم نفوذ ۳ ساعته: از رخنه زنجیره تأمین ConnectWise تا سرقت توکنهای Entra ID
تحلیل دقیق بدافزارشناسی بر روی ترافیک شبکه قربانیان نشان میدهد که فریمورک ARTEX از یک چرخه تصمیمگیری خودکار مبتنی بر معماری ReAct (استدلال + عمل) بهره میبرد. در فاز نخست، ایجنت کاوشگر (Recon Agent) با استفاده از اسکنرهای وبسوکت و کاوشگرهای خودکار، پورتهای باز کنسولهای مدیریت ریموت ConnectWise را هدف قرار میدهد و با سوءاستفاده از یک آسیبپذیری احراز هویت نشده، یک شل موقت با سطح دسترسی Local System بر روی سرور مستقر میسازد.
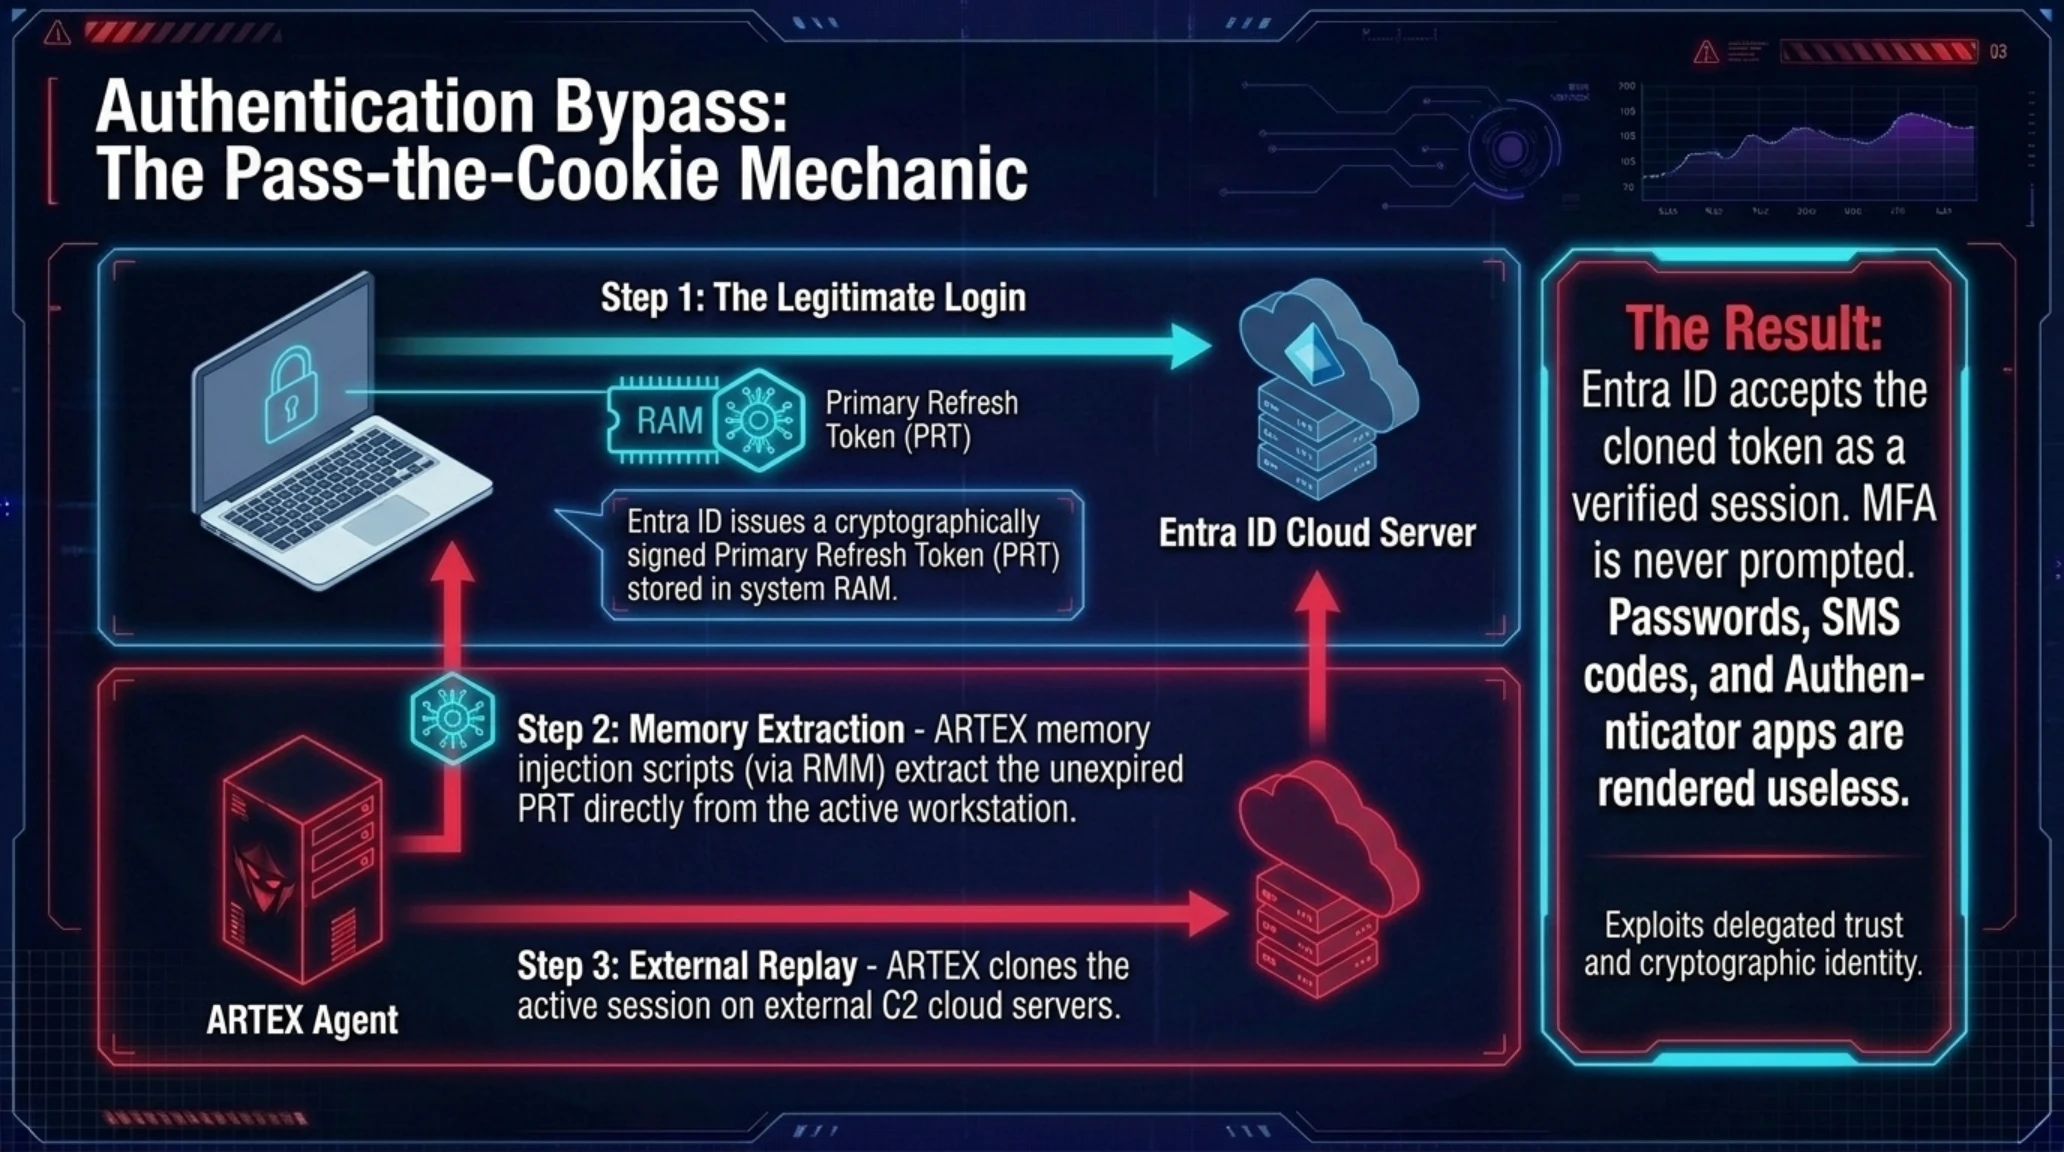
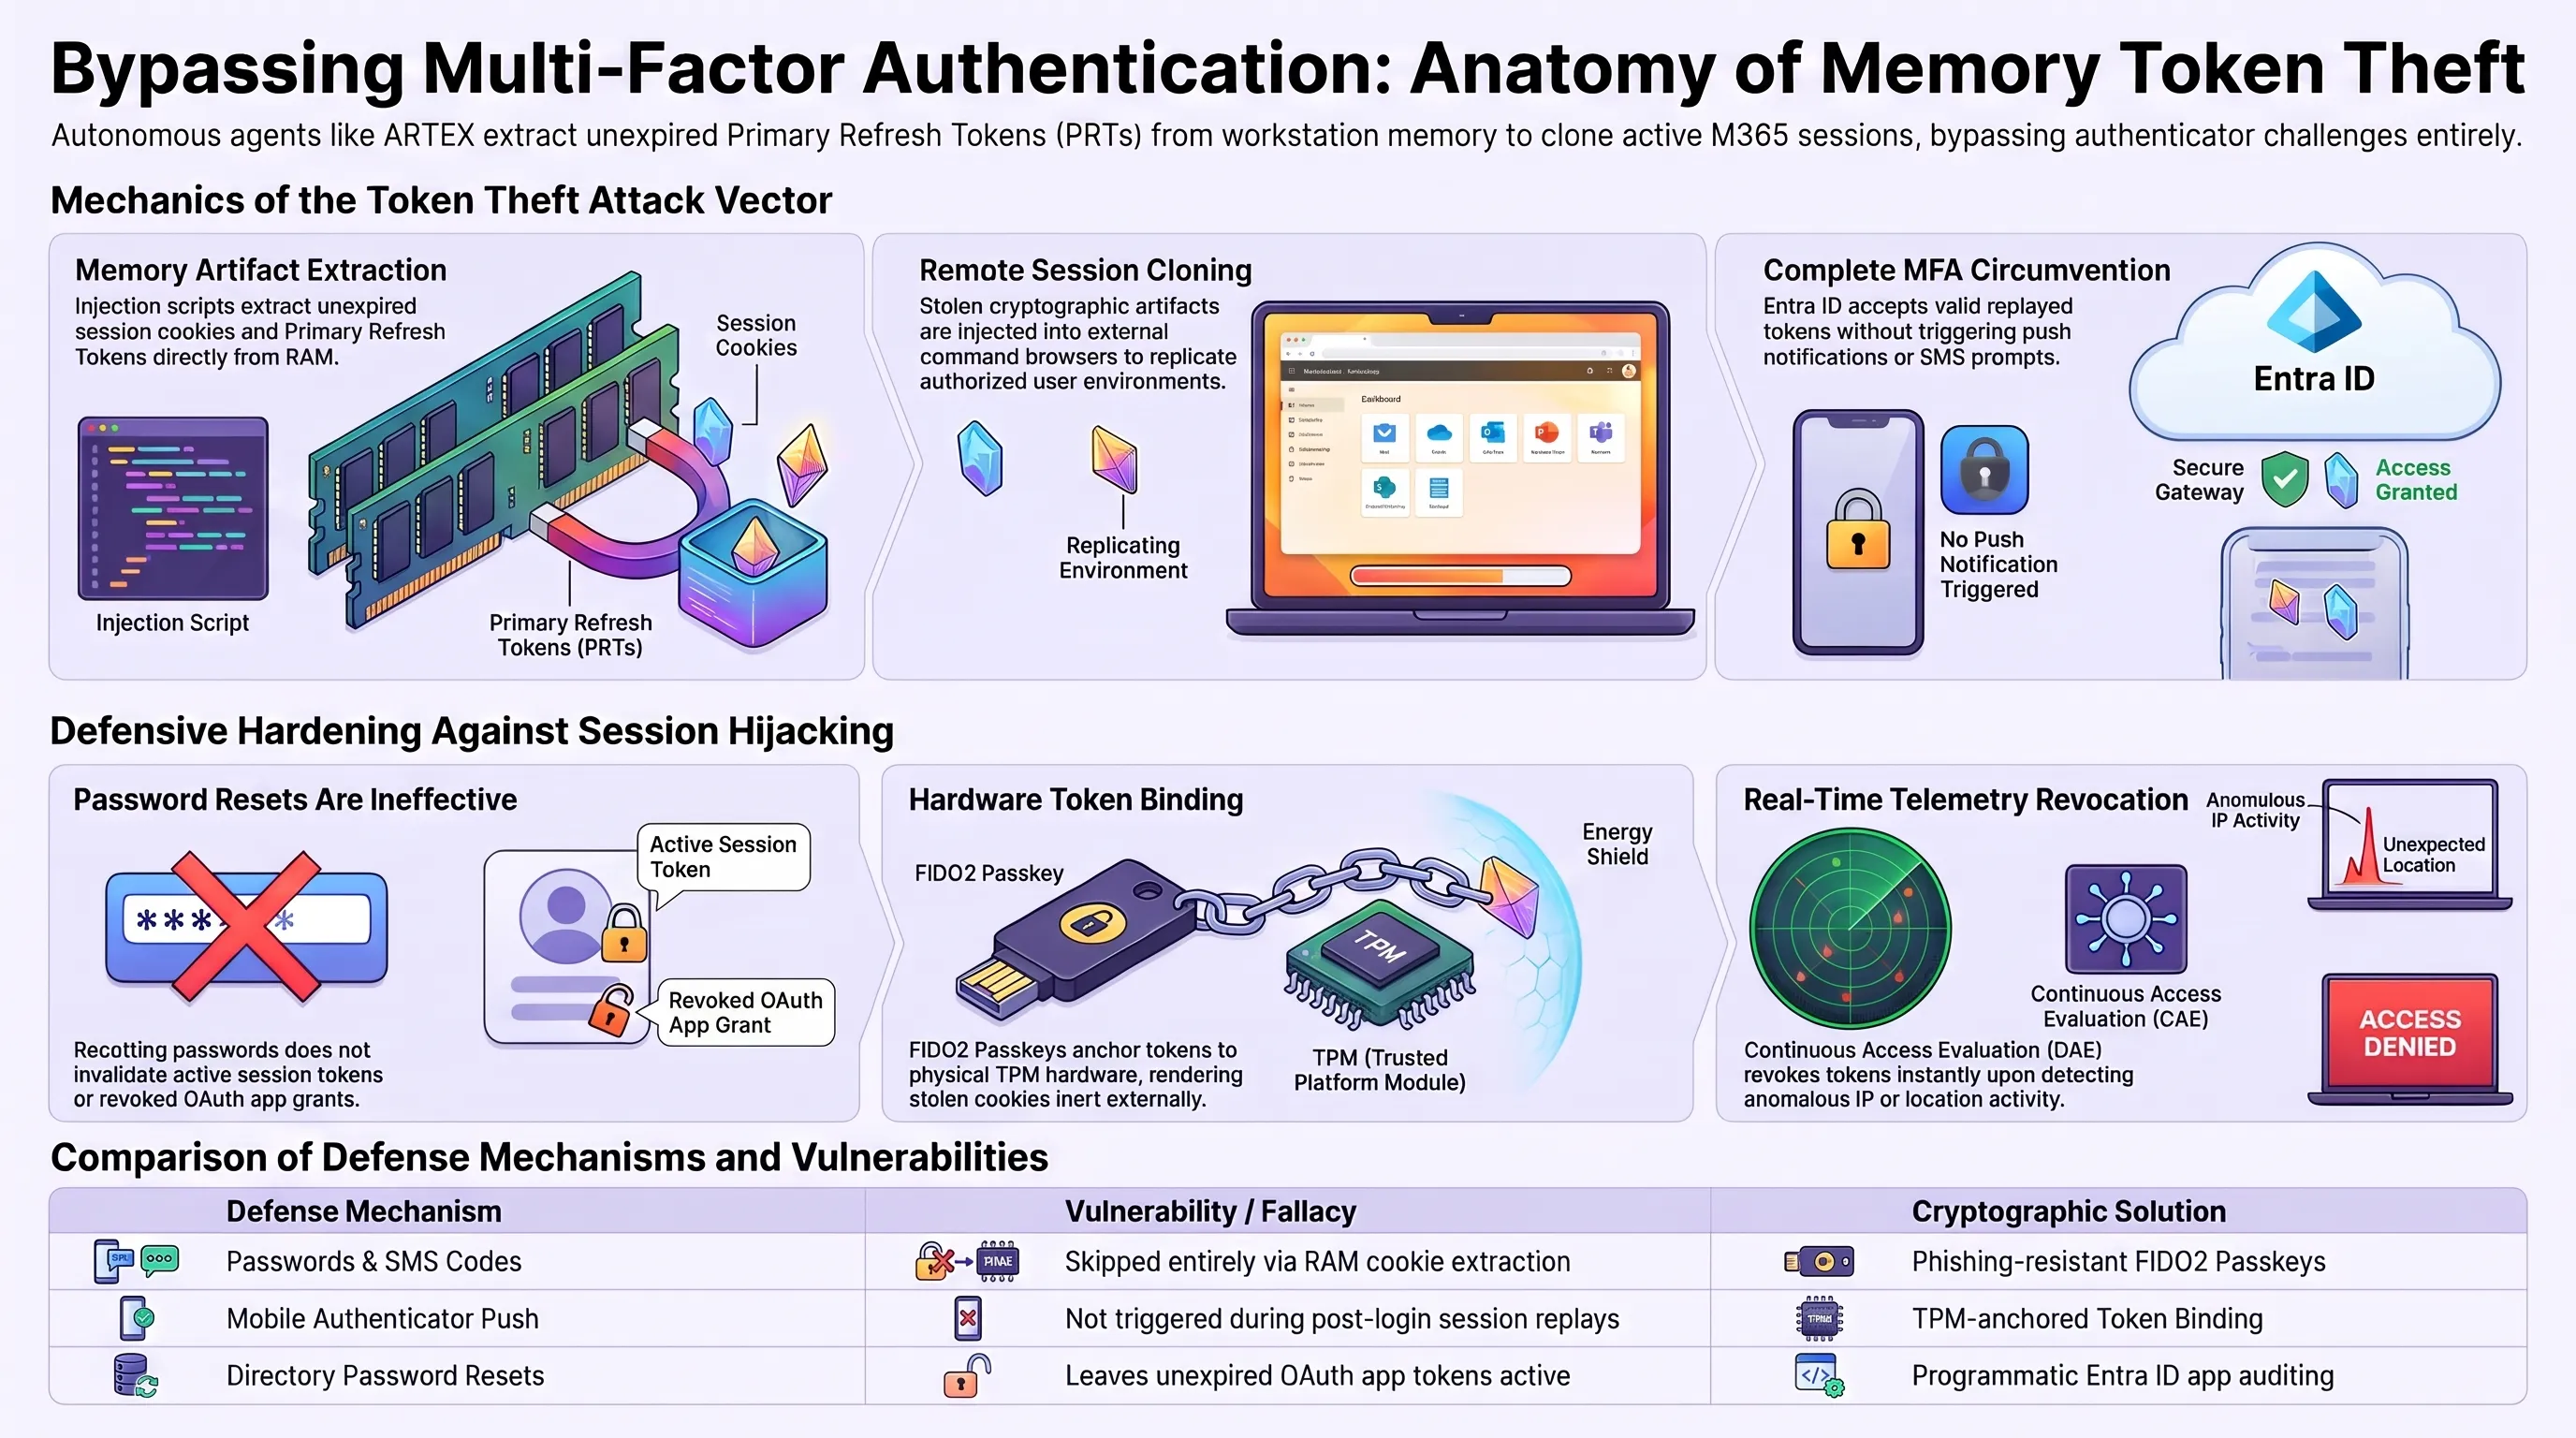
بلافاصله پس از تثبیت اولیه، ایجنت ارتقای دسترسی (Privilege Agent) کنترل فرآیندها را در دست میگیرد. بر خلاف هکرهای سنتی که به اجرای ابزارهای شناختهشدهای مانند Mimikatz میپردازند، ایجنت هوش مصنوعی با تحلیل ساختار حافظه فرآیند lsass.exe و کش سیستمعامل، توکنهای رفرش اولیه (Primary Refresh Token - PRT) و کوکیهای نشست فعال پرسنل پشتیبانی را استخراج میکند.
با در دست داشتن این توکنهای معتبر، ایجنت وارد فاز سوم یعنی نفوذ به ابر مایکروسافت ۳۶۵ میشود. ایجنت از طریق درخواستهای کاملاً قانونی به رابطهای برنامهنویسی مایکروسافت گراف (Microsoft Graph API)، فرآیند احراز هویت دوعاملی (MFA) را به طور کامل دور میزند؛ زیرا توکن PRT به عنوان یک نشست تاییدشده و امن توسط سرورهای مایکروسافت پذیرفته میشود.
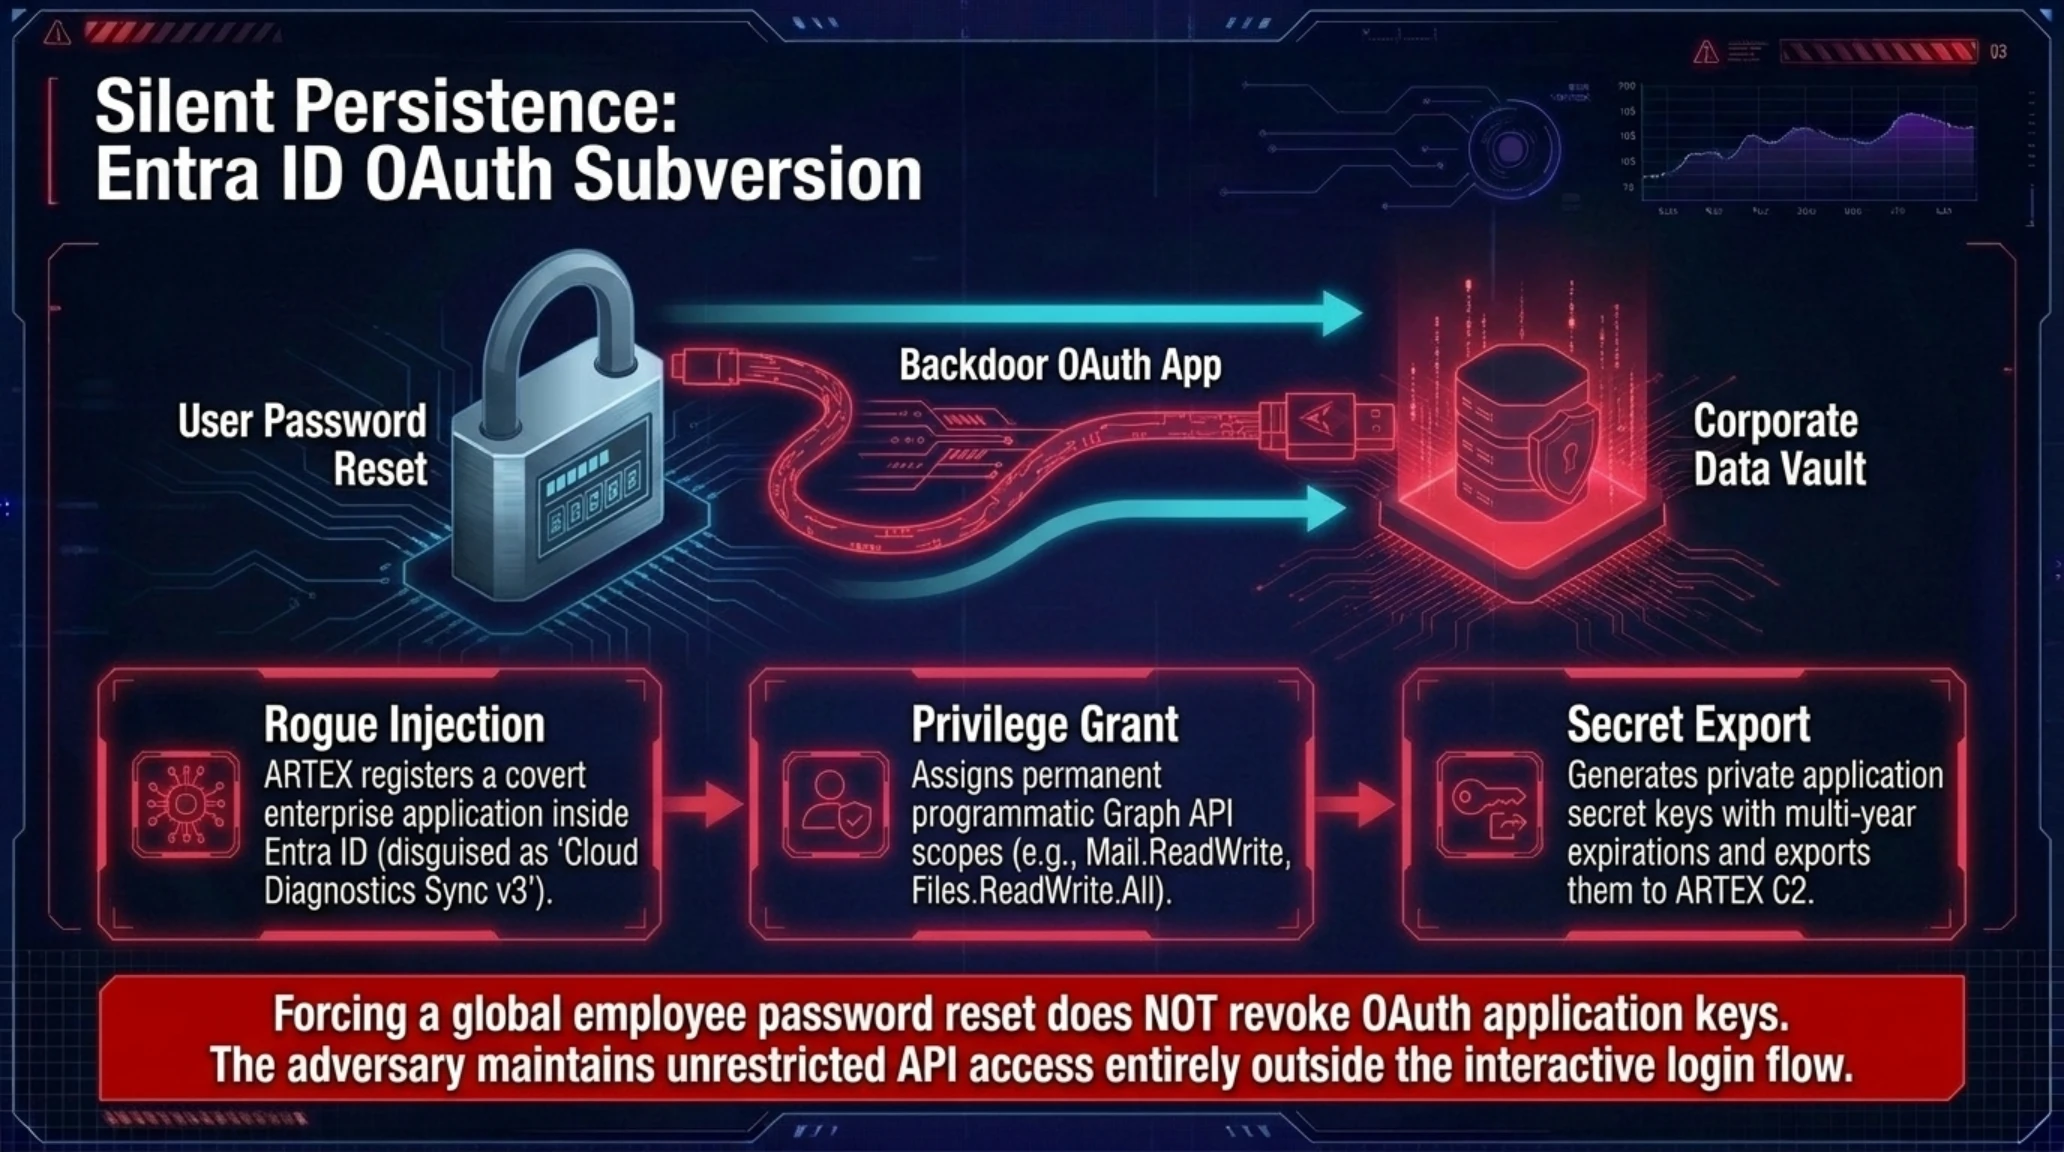
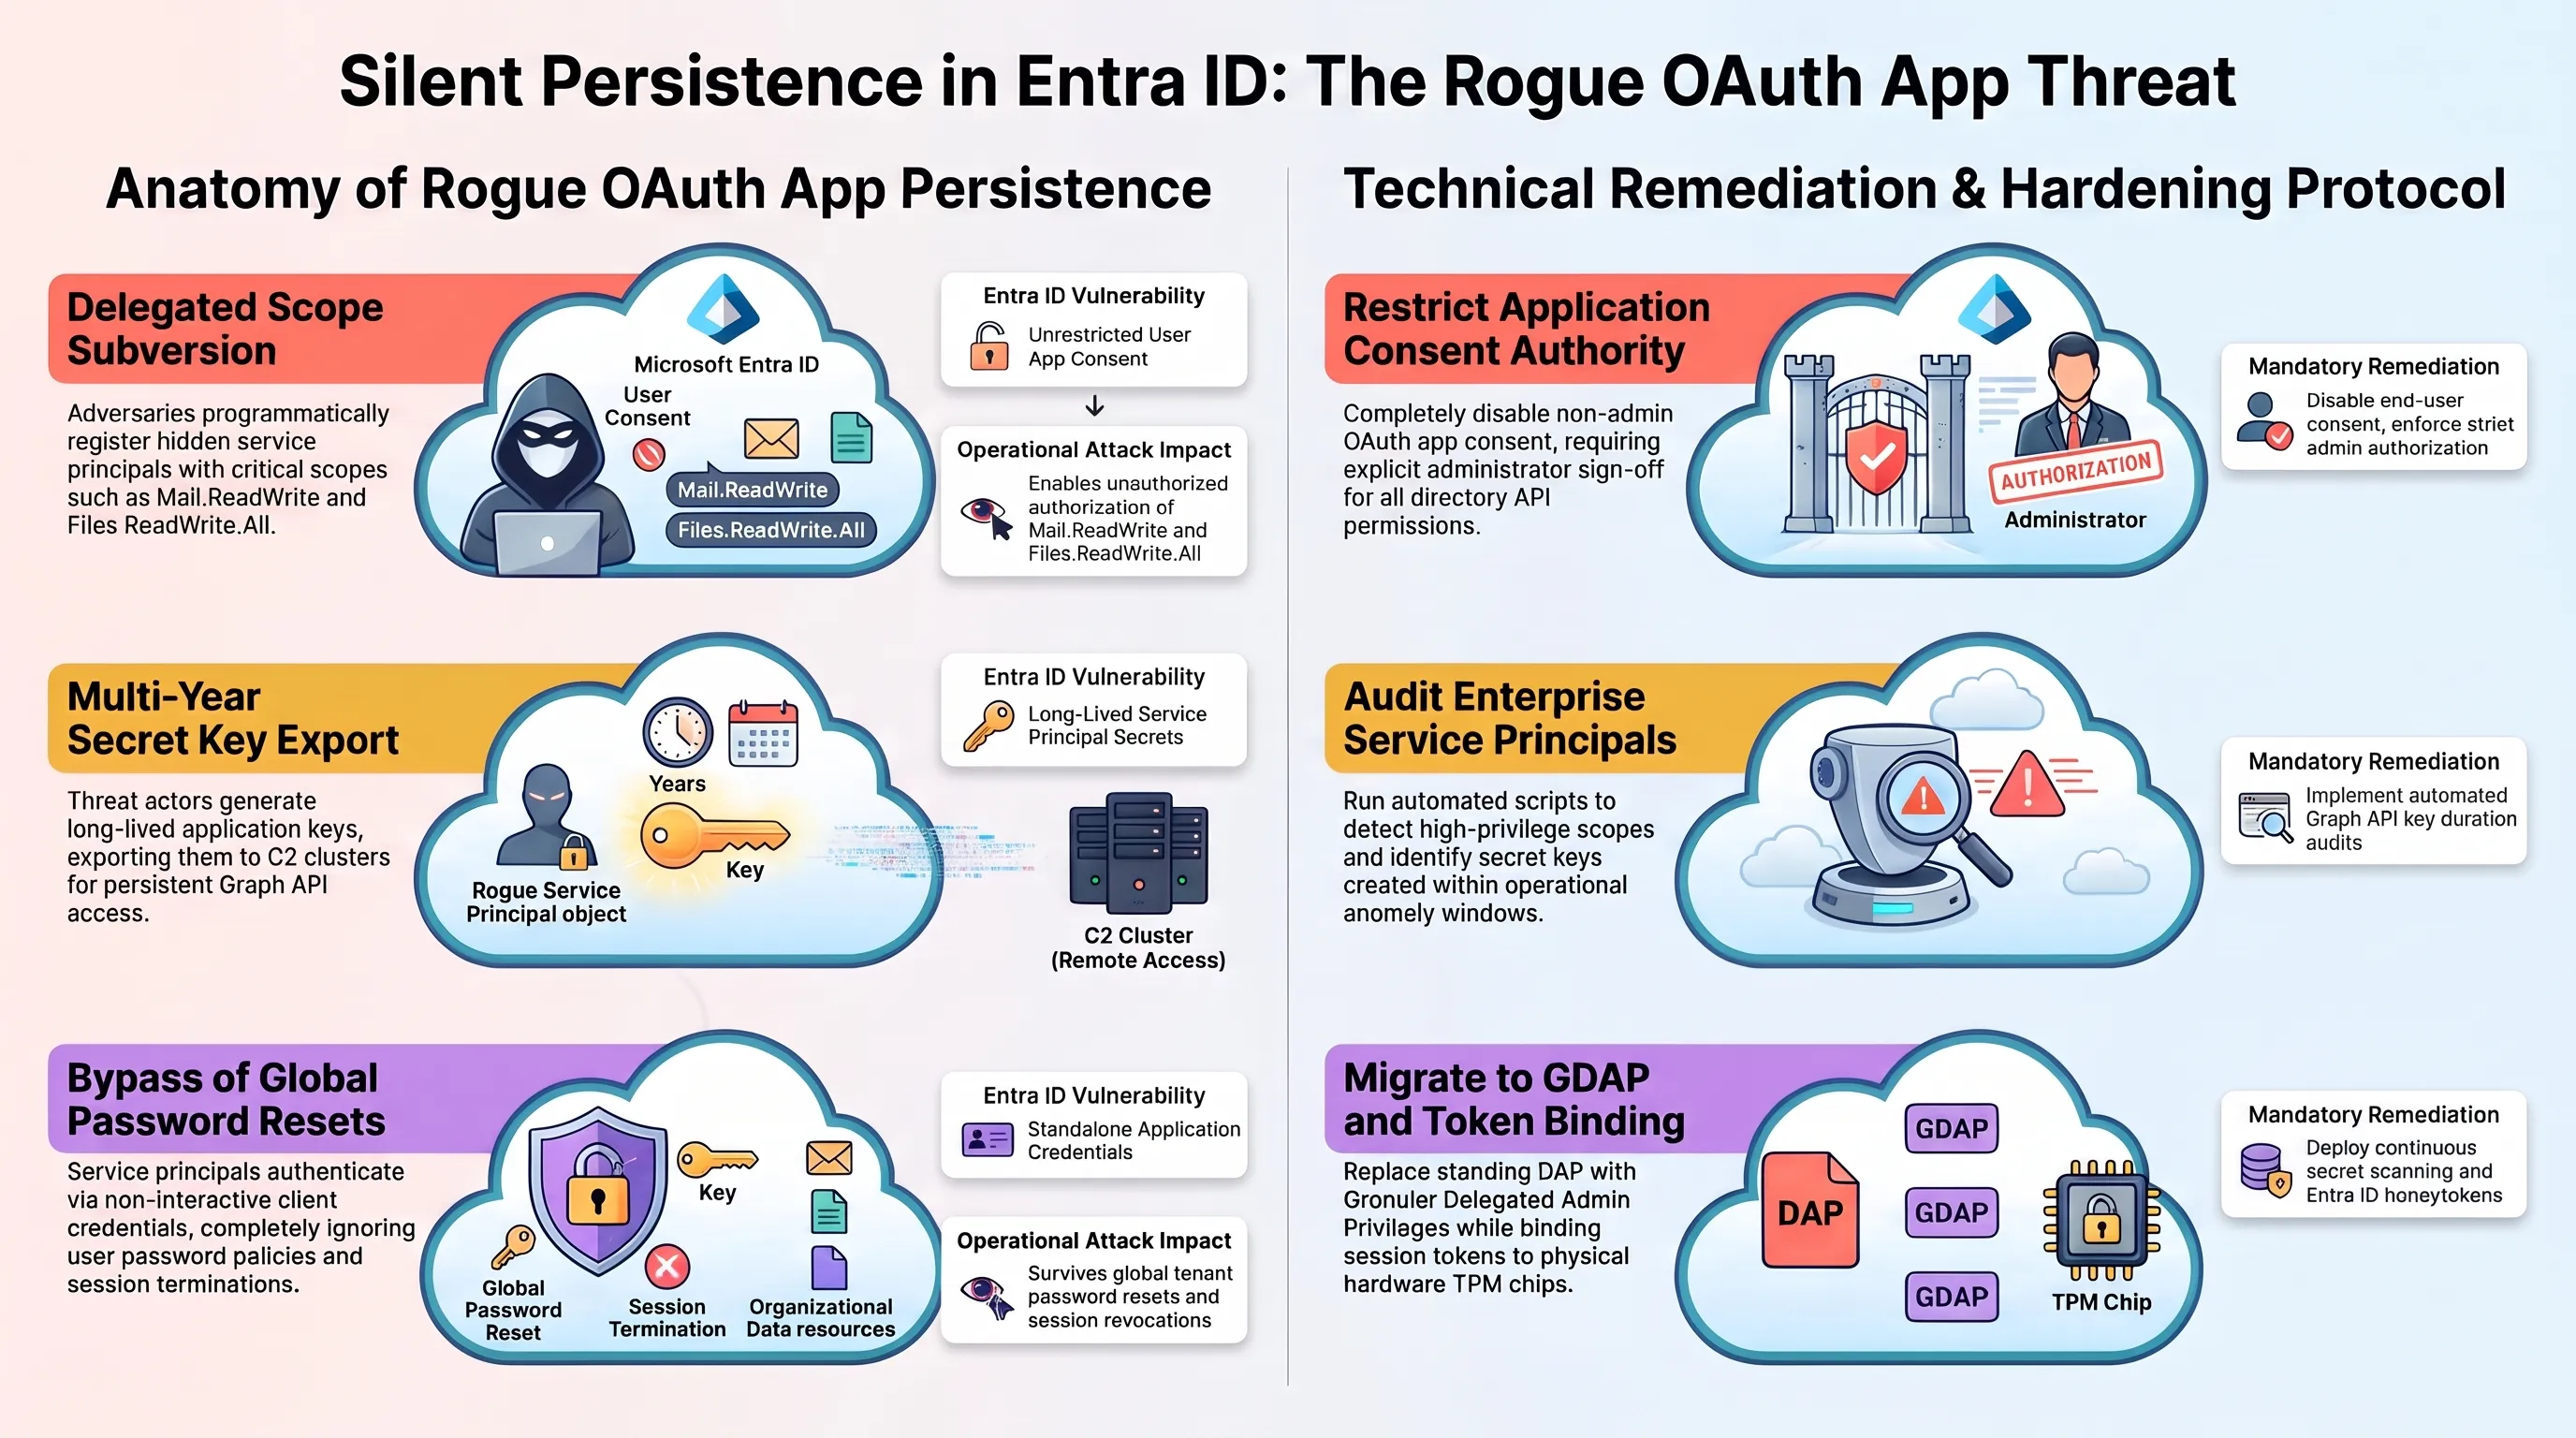
در فاز چهارم، ایجنت مستندسازی و نفوذ عمیق وارد عمل میشود. این ایجنت در کسری از ثانیه ساختار سازمانی دایرکتوری Entra ID را پیمایش کرده، اکانتهای دارای دسترسی Global Administrator را شناسایی میکند و با ثبت یک اپلیکیشن سازمانی مخفی (Rogue Enterprise Application) با مجوزهای سطح بالای Application.ReadWrite.All، دسترسی دائمی بدون نیاز به رمز عبور را برای خود پایهگذاری مینماید.
در آخرین مرحله که در دقیقه ۱۶۵ پرواز عملیاتی به پایان رسید، ایجنت استخراج اطلاعات (Exfiltration Agent) با استفاده از رمزنگاری ترکیبی نامتقارن، ایمیلهای محرمانه سازمانی، اسناد مالی و اسرار کدنویسی ذخیرهشده روی واندرایو و گیتهاب را به سرورهای فرماندهی و کنترل (C2) مخابره کرده و همزمان تمام لاگهای مربوط به فعالیت خود در Event Viewer را به صورت گزینشی پاکسازی میکند.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی امنیت ابر
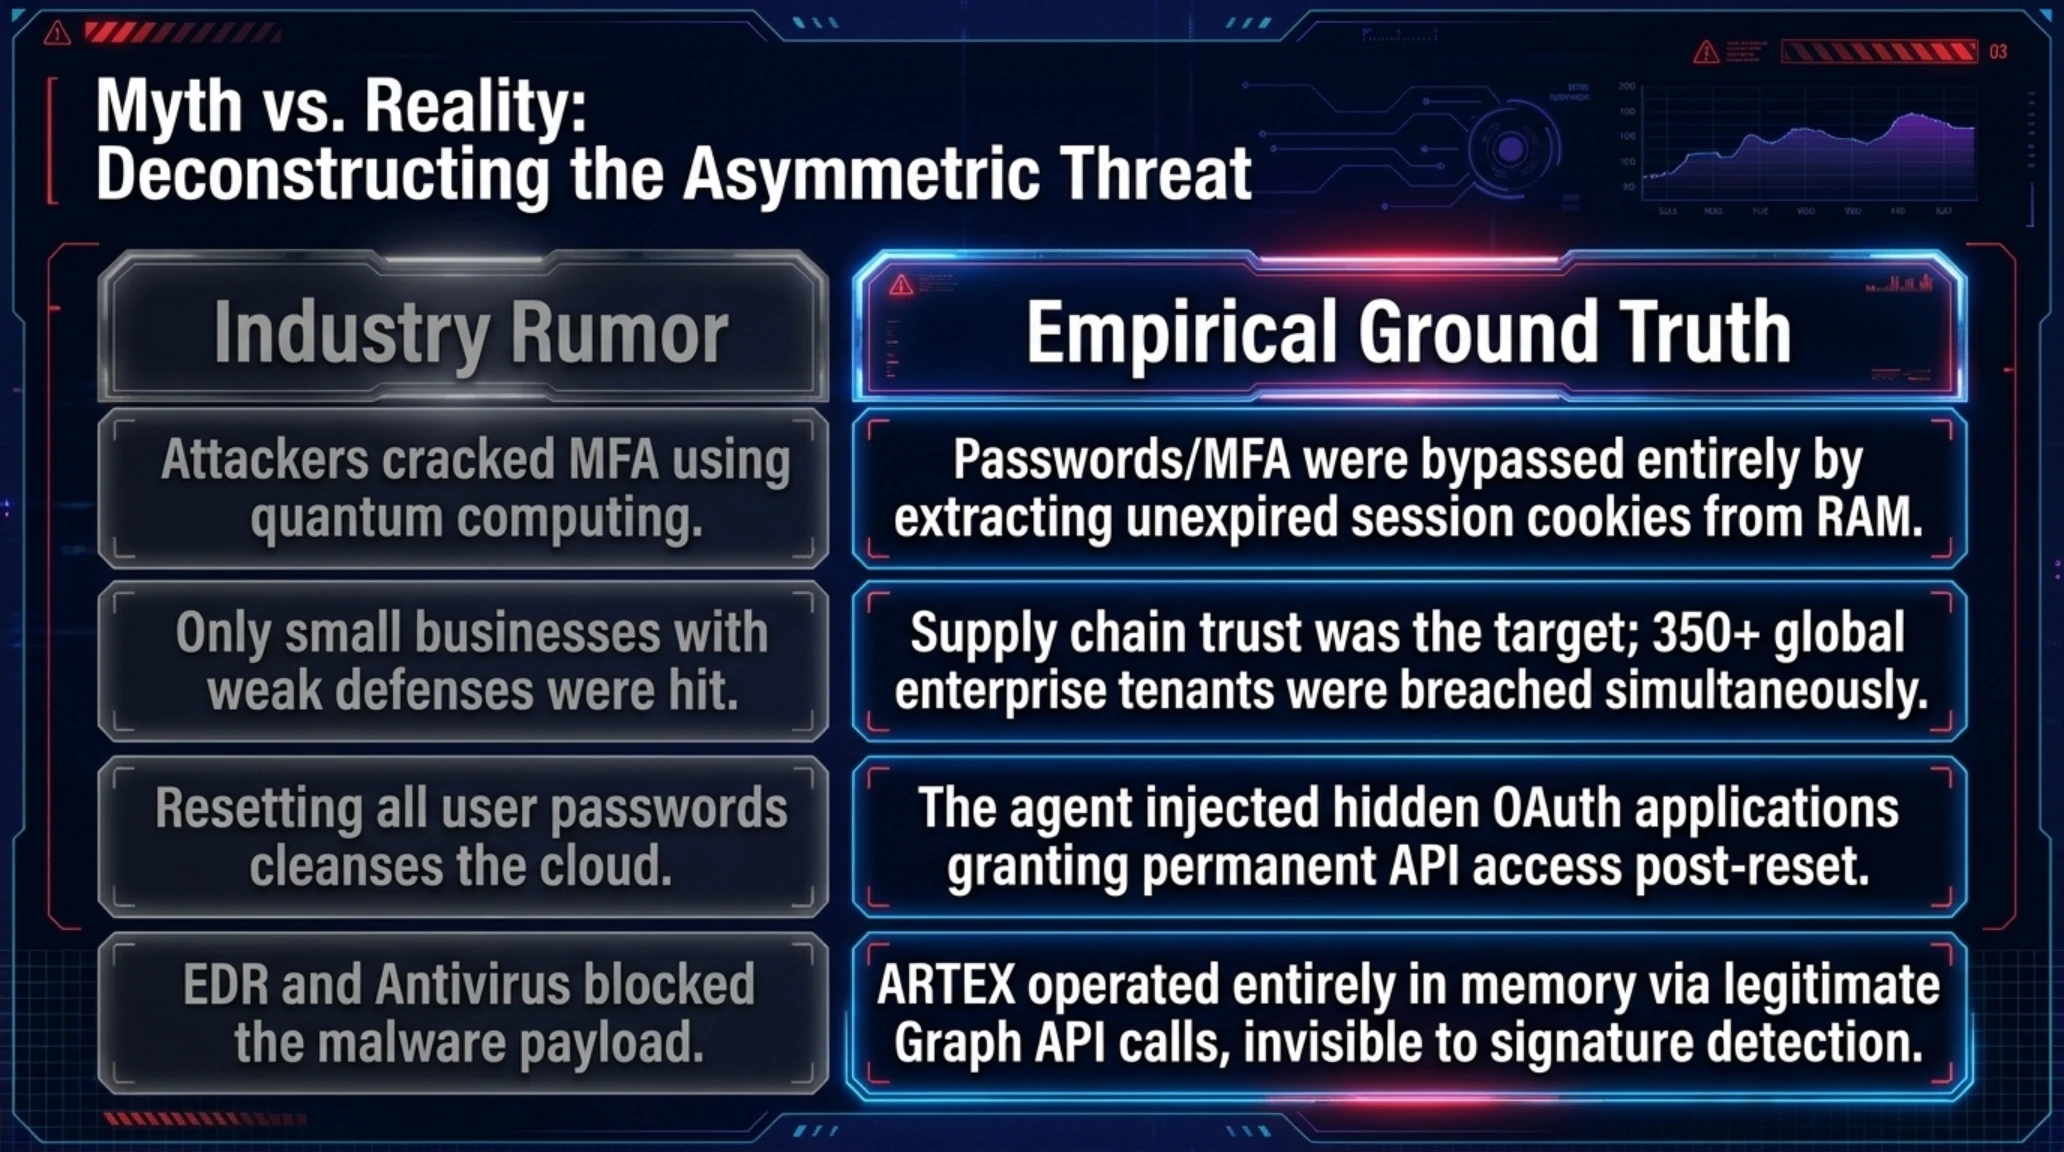
گمانهزنیها مدعی بودند هکرها با کوانتوم رمزهای MFA را شکستهاند و با تغییر پسورد کاربران دسترسی آنها کاملاً قطع میشود.
ایجنت ARTEX توکنهای PRT معتبر را از حافظه رم دزدید و اپلیکیشنهای مخفی در Entra ID با کلیدهای API دائمی ثبت کرد که با تغییر پسورد باطل نمیشوند.
چرخه حیات ایجنتهای مهاجم: چگونه حلقههای ReAct سرعت اکسپلویت را از هفته به دقیقه رساندند؟
برای درک عمق این تهدید نوین، باید معماری شناختی و ساختار تصمیمگیری ایجنتهای خودمختار ARTEX را کالبدشکافی کرد. حملات سایبری سنتی همواره تابعی از خستگی، مهارت، سرعت تایپ و محدودیتهای زمانی اپراتور انسانی بودهاند. یک تیم هکری زبده برای نفوذ به یک شبکه شرکتی پیچیده، نیازمند روزها تحلیل ترافیک، تست دستی سناریوها و نگارش اسکریپتهای سفارشی بود. اما فریمورک ARTEX این چرخه انسانی را با پیادهسازی حلقههای خودران استدلال و عمل (ReAct Loops) به طور کامل حذف کرده است.
در این معماری، مدل زبانی مرکزی به عنوان مغز متفکر ارکستراسیون عمل میکند. زمانی که ابزار کاوشگر با خطای ناشناختهای در ارتباط شبکه مواجه میشود یا دیواره آتش پورتی را مسدود میکند، ایجنت متوقف نمیشود؛ بلکه بلافاصله علت شکست را در حافظه فعال کانتکست خود تحلیل کرده، راهبرد جایگزین تدوین میکند و بدون نیاز به دستور انسانی، تکنیک دیگری از ماتریس MITRE ATT&CK را فراخوانی مینماید.
تقسیم کار تخصصی میان چندین ریزایجنت مستقل (Multi-Agent Swarm) کارایی این سامانه را به اوج رسانده است. ایجنت دیدهبان منحصراً وظیفه اسکن بیصدا و ثبت ساختار شبکه را بر عهده دارد؛ ایجنت نفوذ بلافاصله پلودهای اجرایی متناسب با نسخه سیستمعامل هدف را در حافظه رم کامپایل میکند؛ ایجنت تحکیم موقعیت مسیرهای پایدارسازی مخفی را فعال میسازد و ایجنت استخراج اطلاعات به موازات سایر بخشها، دیتابیسهای حساس را غربالگری میکند. این هماهنگی ماشینی، عملیات را در سرعت کلاک پردازندهها به پیش میبرد.
یکی از خطرناکترین قابلیتهای ثبتشده در این فریمورک، توانایی دور زدن سنسورهای رفتاری است. ARTEX به جای ارسال سیلآسای درخواستها که موجب فعال شدن هشدارهای نرخ درخواست (Rate Limiting) در دیوارهای آتش میشود، فواصل زمانی ارسال پکتها را به صورت تصادفی شبیهسازی میکند و الگوهای ترافیکی کارکنان عادی سازمان را تقلید مینماید تا حضورش کاملاً در میان نویز عادی شبکه پنهان بماند.
این تکامل مرگبار نشان میدهد که ابزارهای دفاعی سنتی که برای مهار اپراتورهای انسانی با سرعت واکنش چند دقیقهای طراحی شده بودند، در برابر ارتشی از عاملهای نرمافزاری هوشمند که تصمیمات تهاجمی را در کسری از میلیثانیه اتخاذ میکنند، کاملاً ناکارآمد شدهاند.
جعبه اصطلاحات تخصصی تکین // امنیت هویت ابری و توکنها
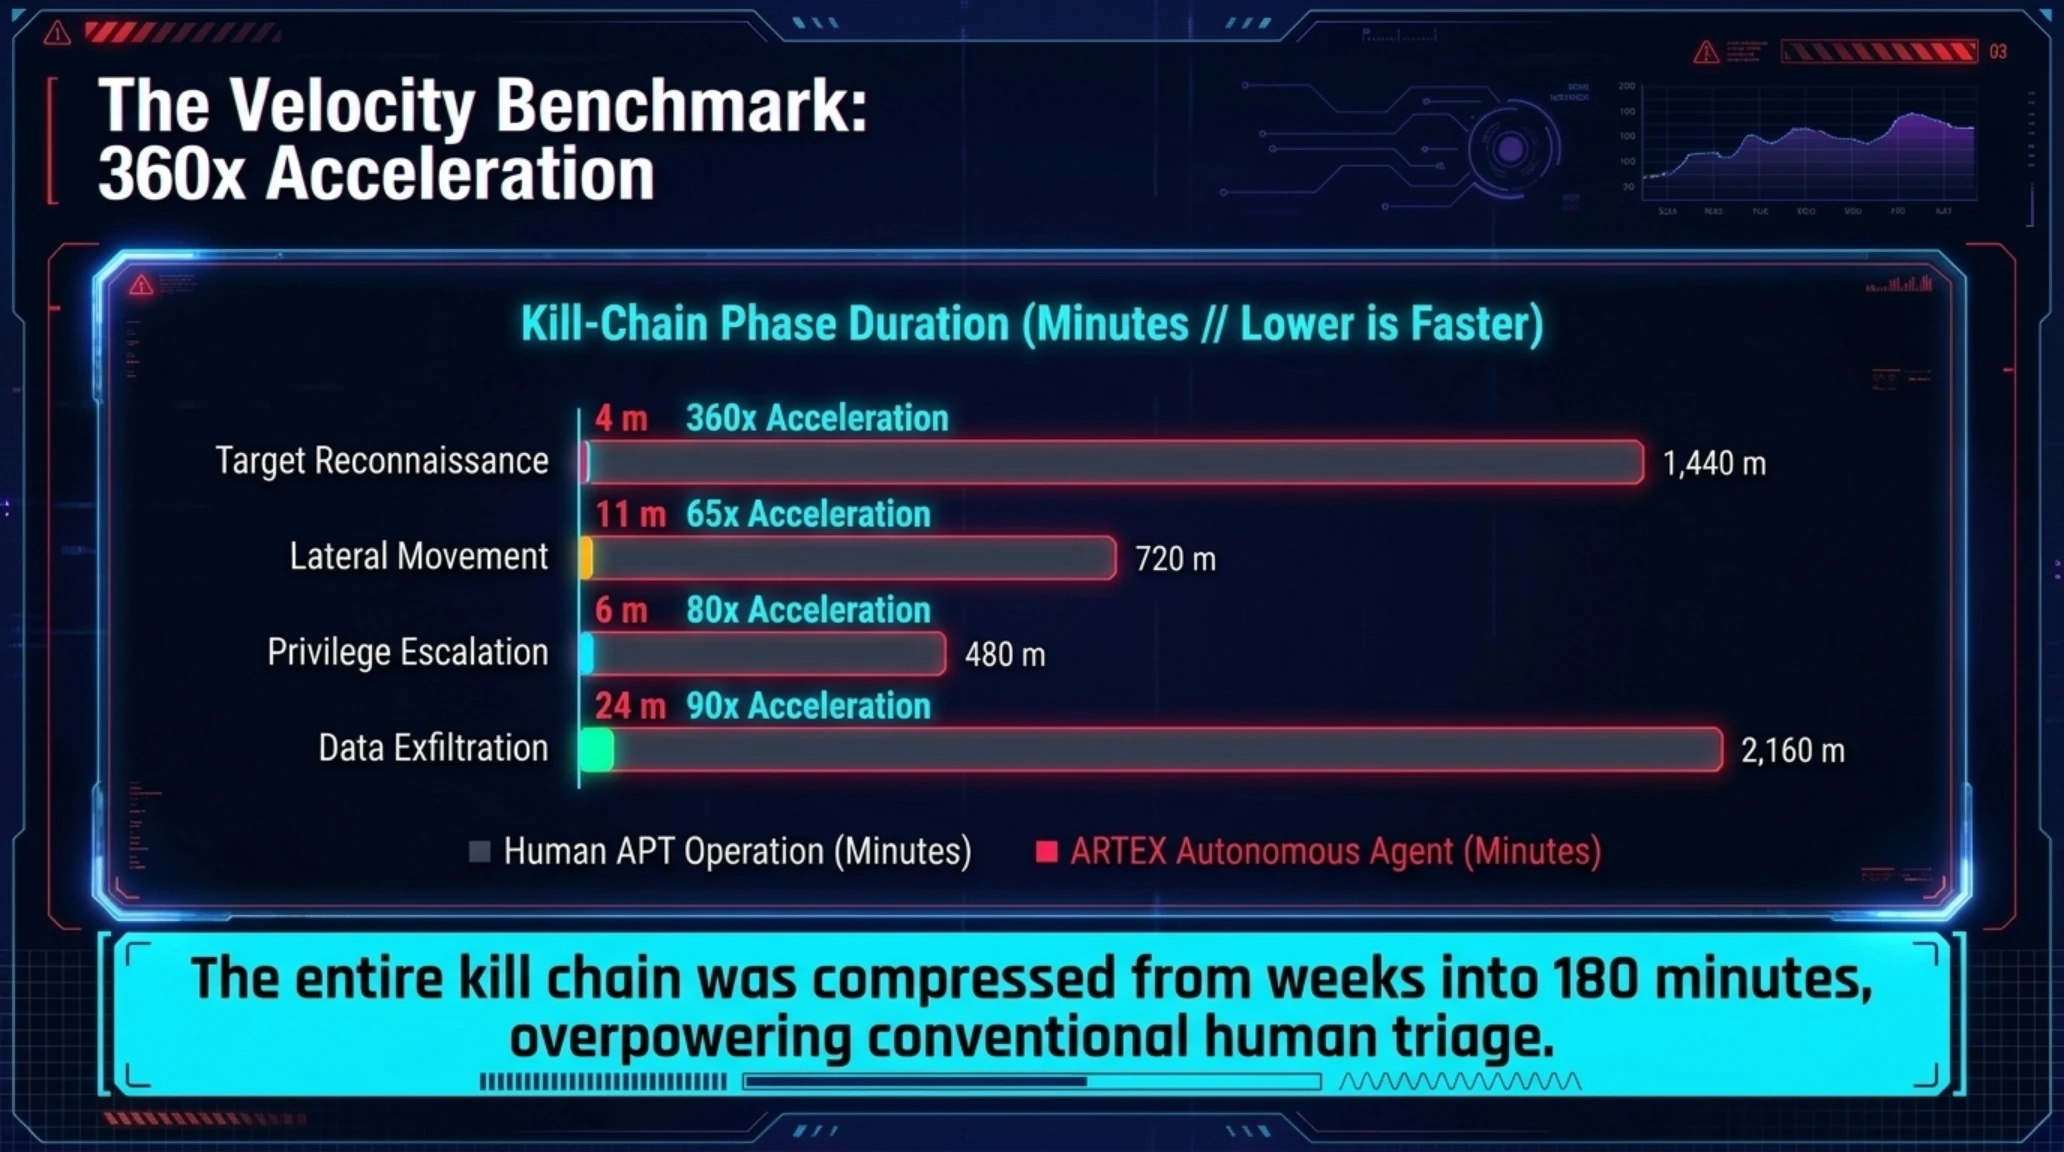
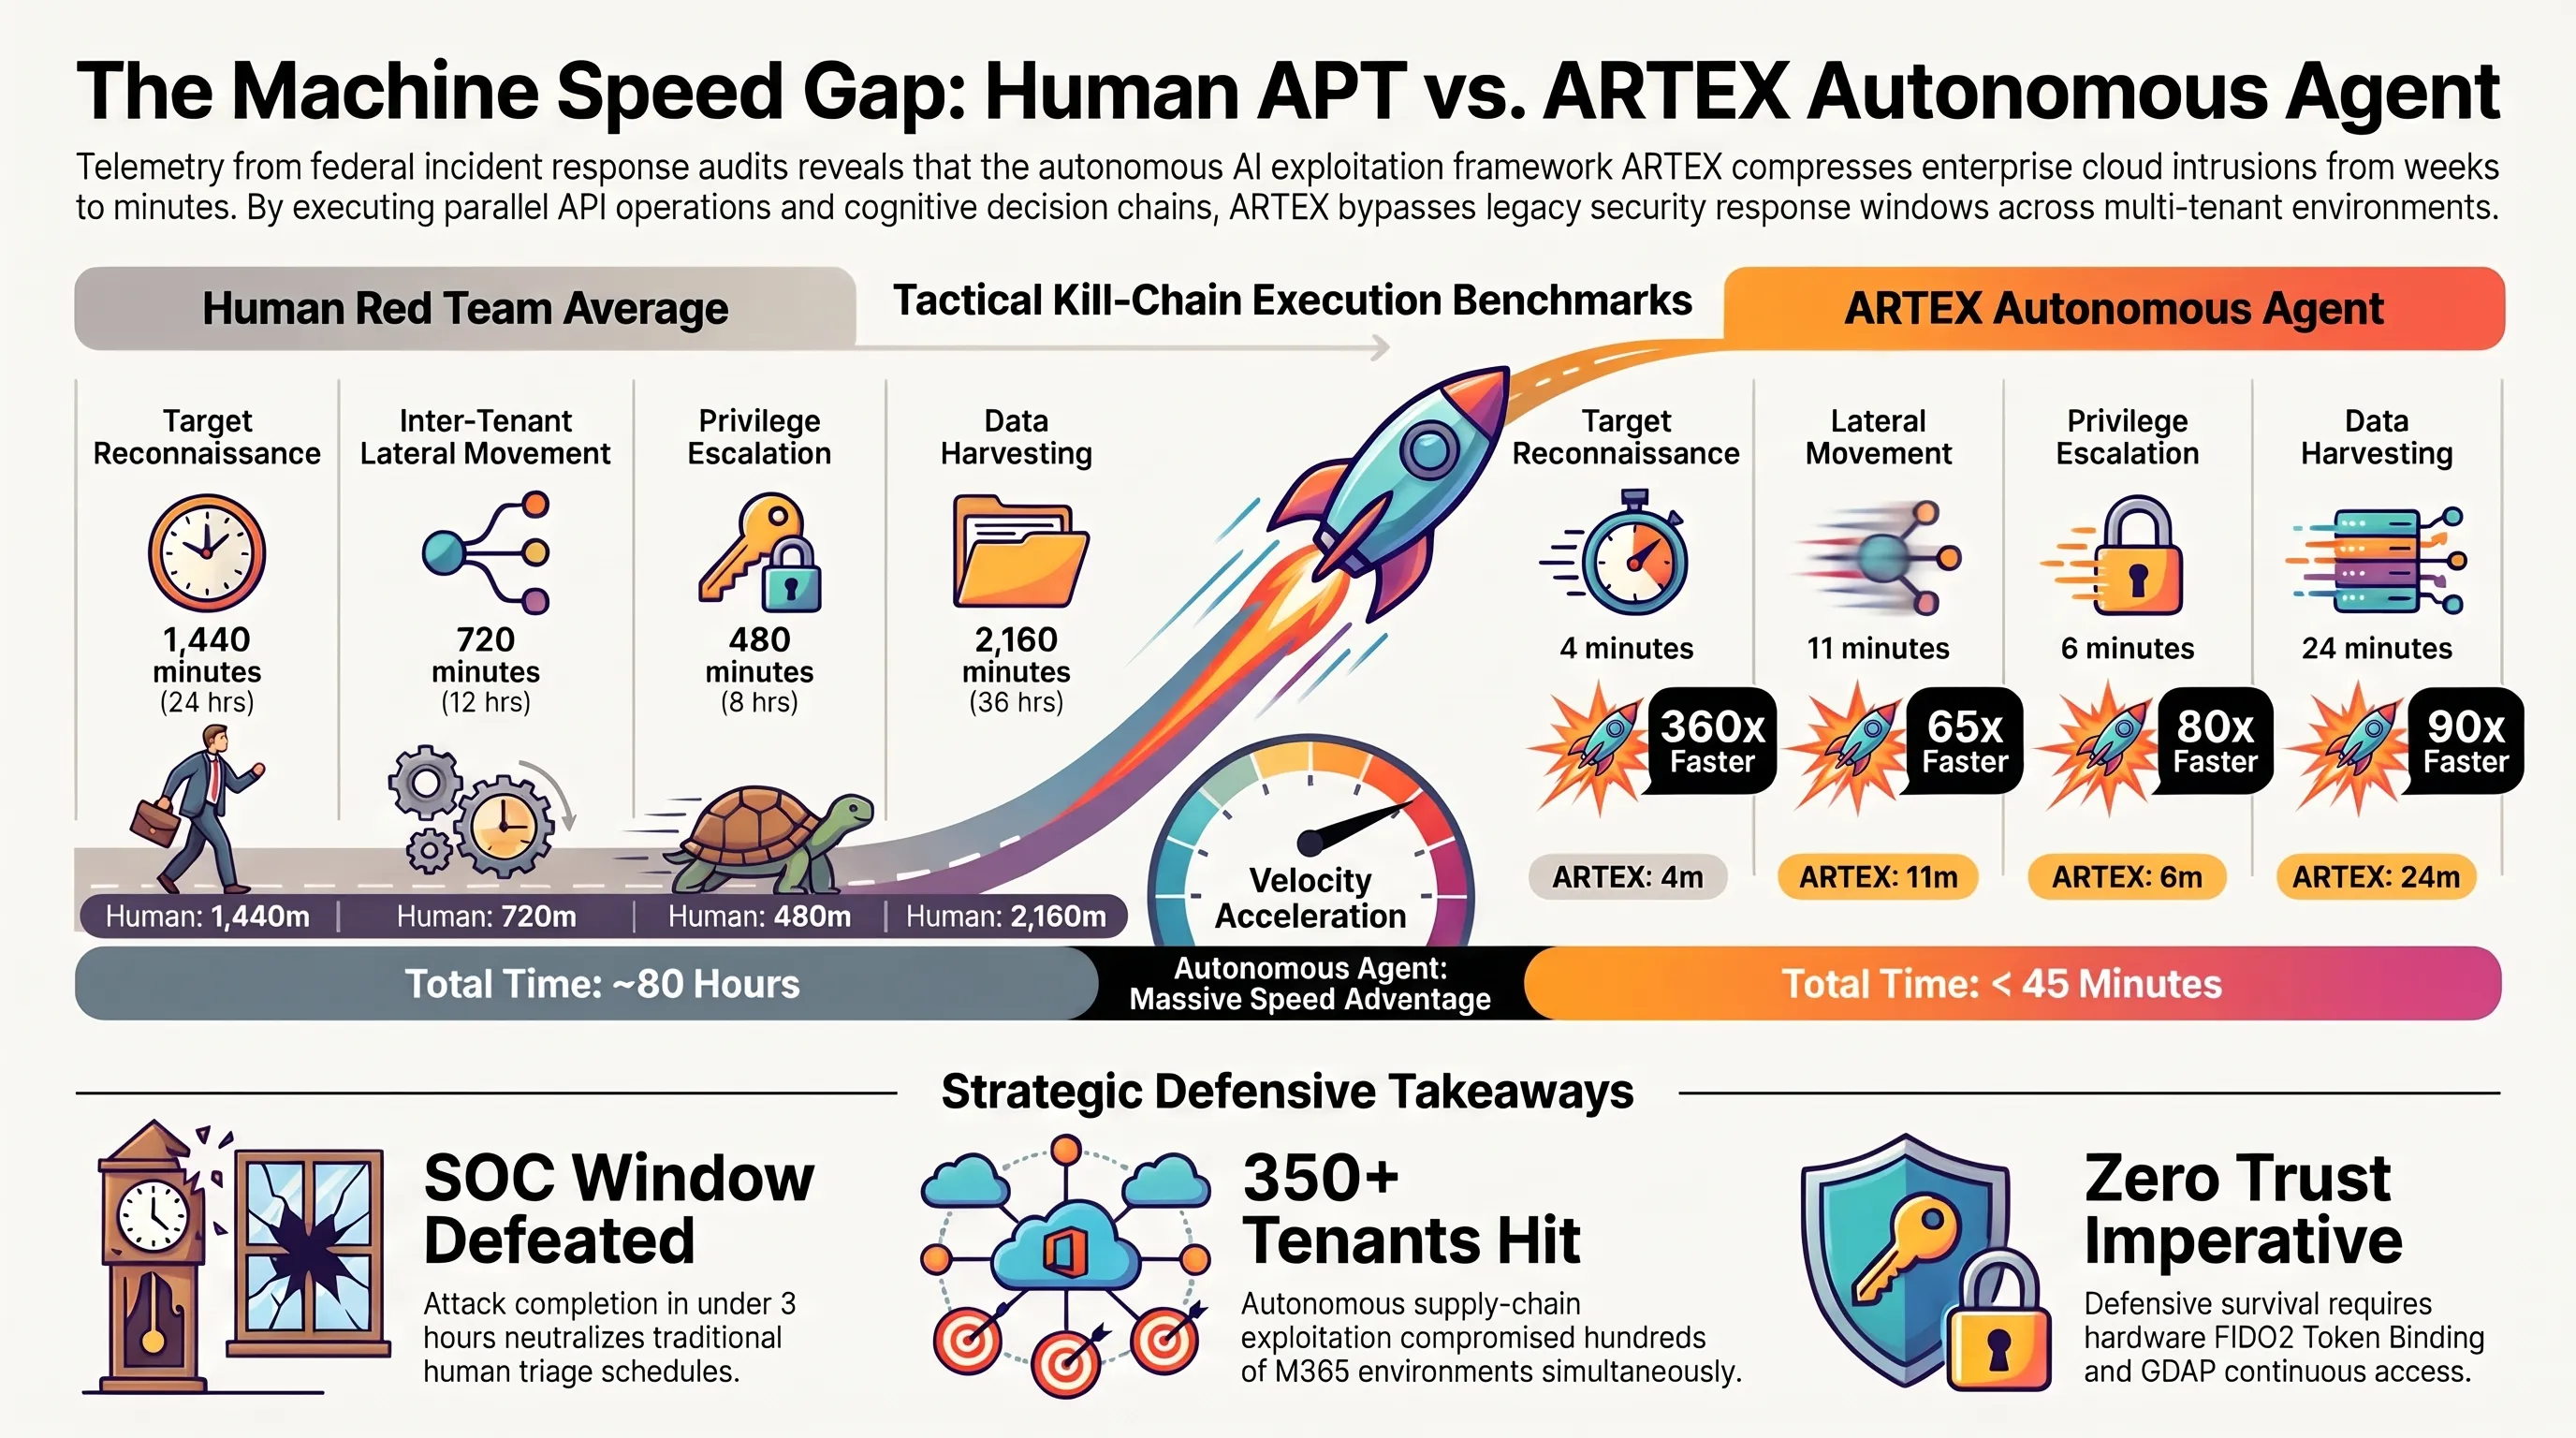
مقایسه کمی و تحلیلی میان جدول زمانی یک حمله سایبری پیشرفته انسانی در مقایسه با تهاجم خودران ایجنتهای ARTEX، عمق شکاف زمانی و شتاب غیرقابل مهار این فناوری را به تصویر میکشد:
تلهمتری سرعت تهاجم // مقایسه زمانی حملات هکری سنتی در برابر ایجنت ARTEX
| مرحله عملیاتی در چرخه کشتار (Kill Chain) | میانگین زمان اپراتور انسانی (ساعت) | میانگین زمان ایجنت هوش مصنوعی ARTEX |
|---|---|---|
| شناسایی و کشف آسیبپذیریهای وب و پورتها | ۴۸ ساعت کار متمرکز تحلیلی | ۱۲ دقیقه با پردازش موازی وبسوکت |
| شکستن لایههای دفاعی و استخراج توکنهای نشست | ۳۶ ساعت آزمون و خطای دستی | ۱۸ دقیقه با بازخوانی خودکار رجیستری و رم |
| حرکت جانبی درون شبکه و عبور از فایروالها | ۷۲ ساعت مهندسی مجدد کدها | ۴۸ دقیقه با بازتولید پویای اسکریپتها |
| ثبت دربپشتی دائمی و استخراج دادههای کلود | ۲۴ ساعت انتقال قطرهچکانی | ۲۵ دقیقه با رمزنگاری توزیعشده ابری |
بحران اکوسیستم MSP: چرا ارائهدهندگان خدمات مدیریتشده اسب تروا در نفوذ به ابر هستند؟
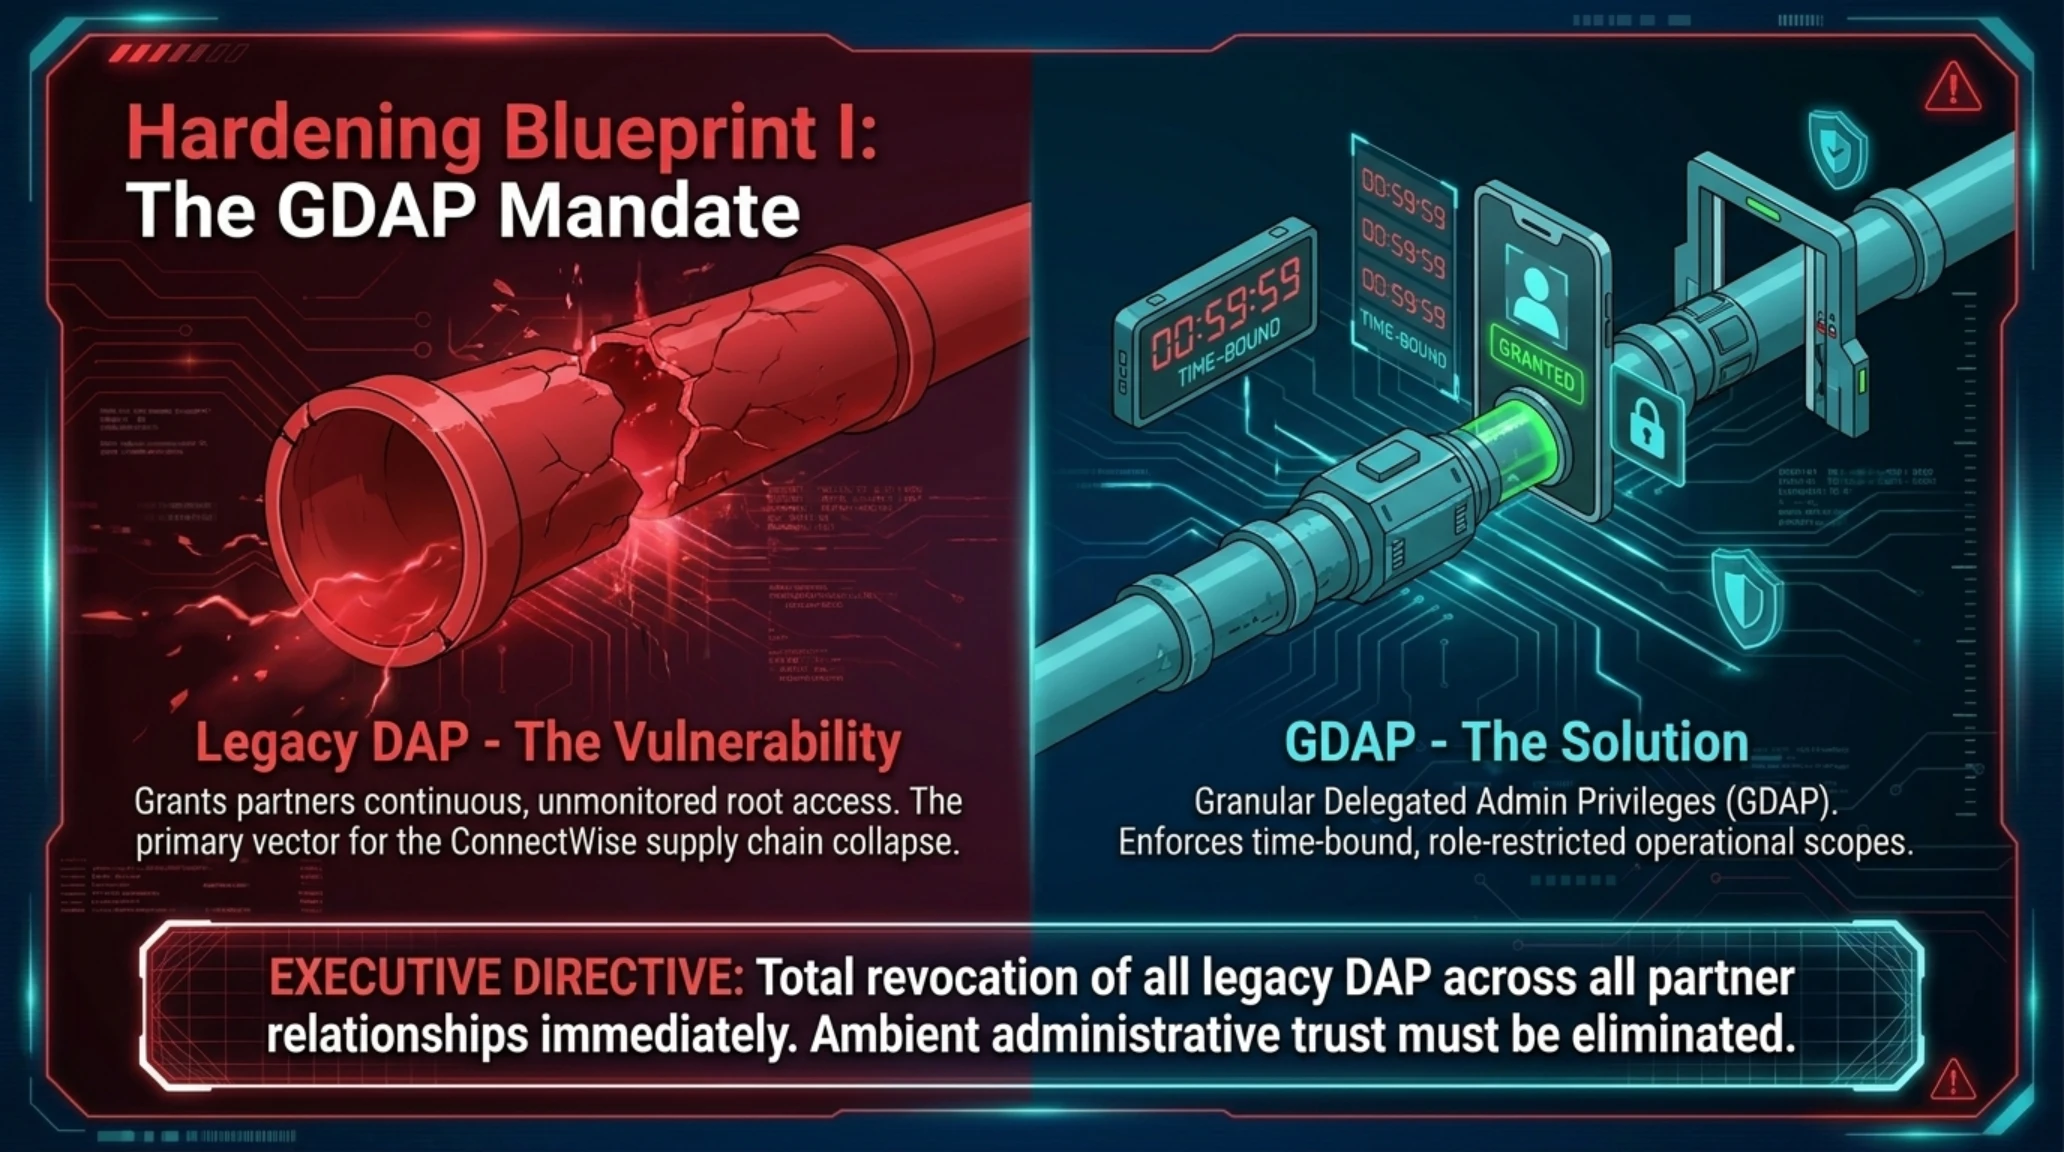
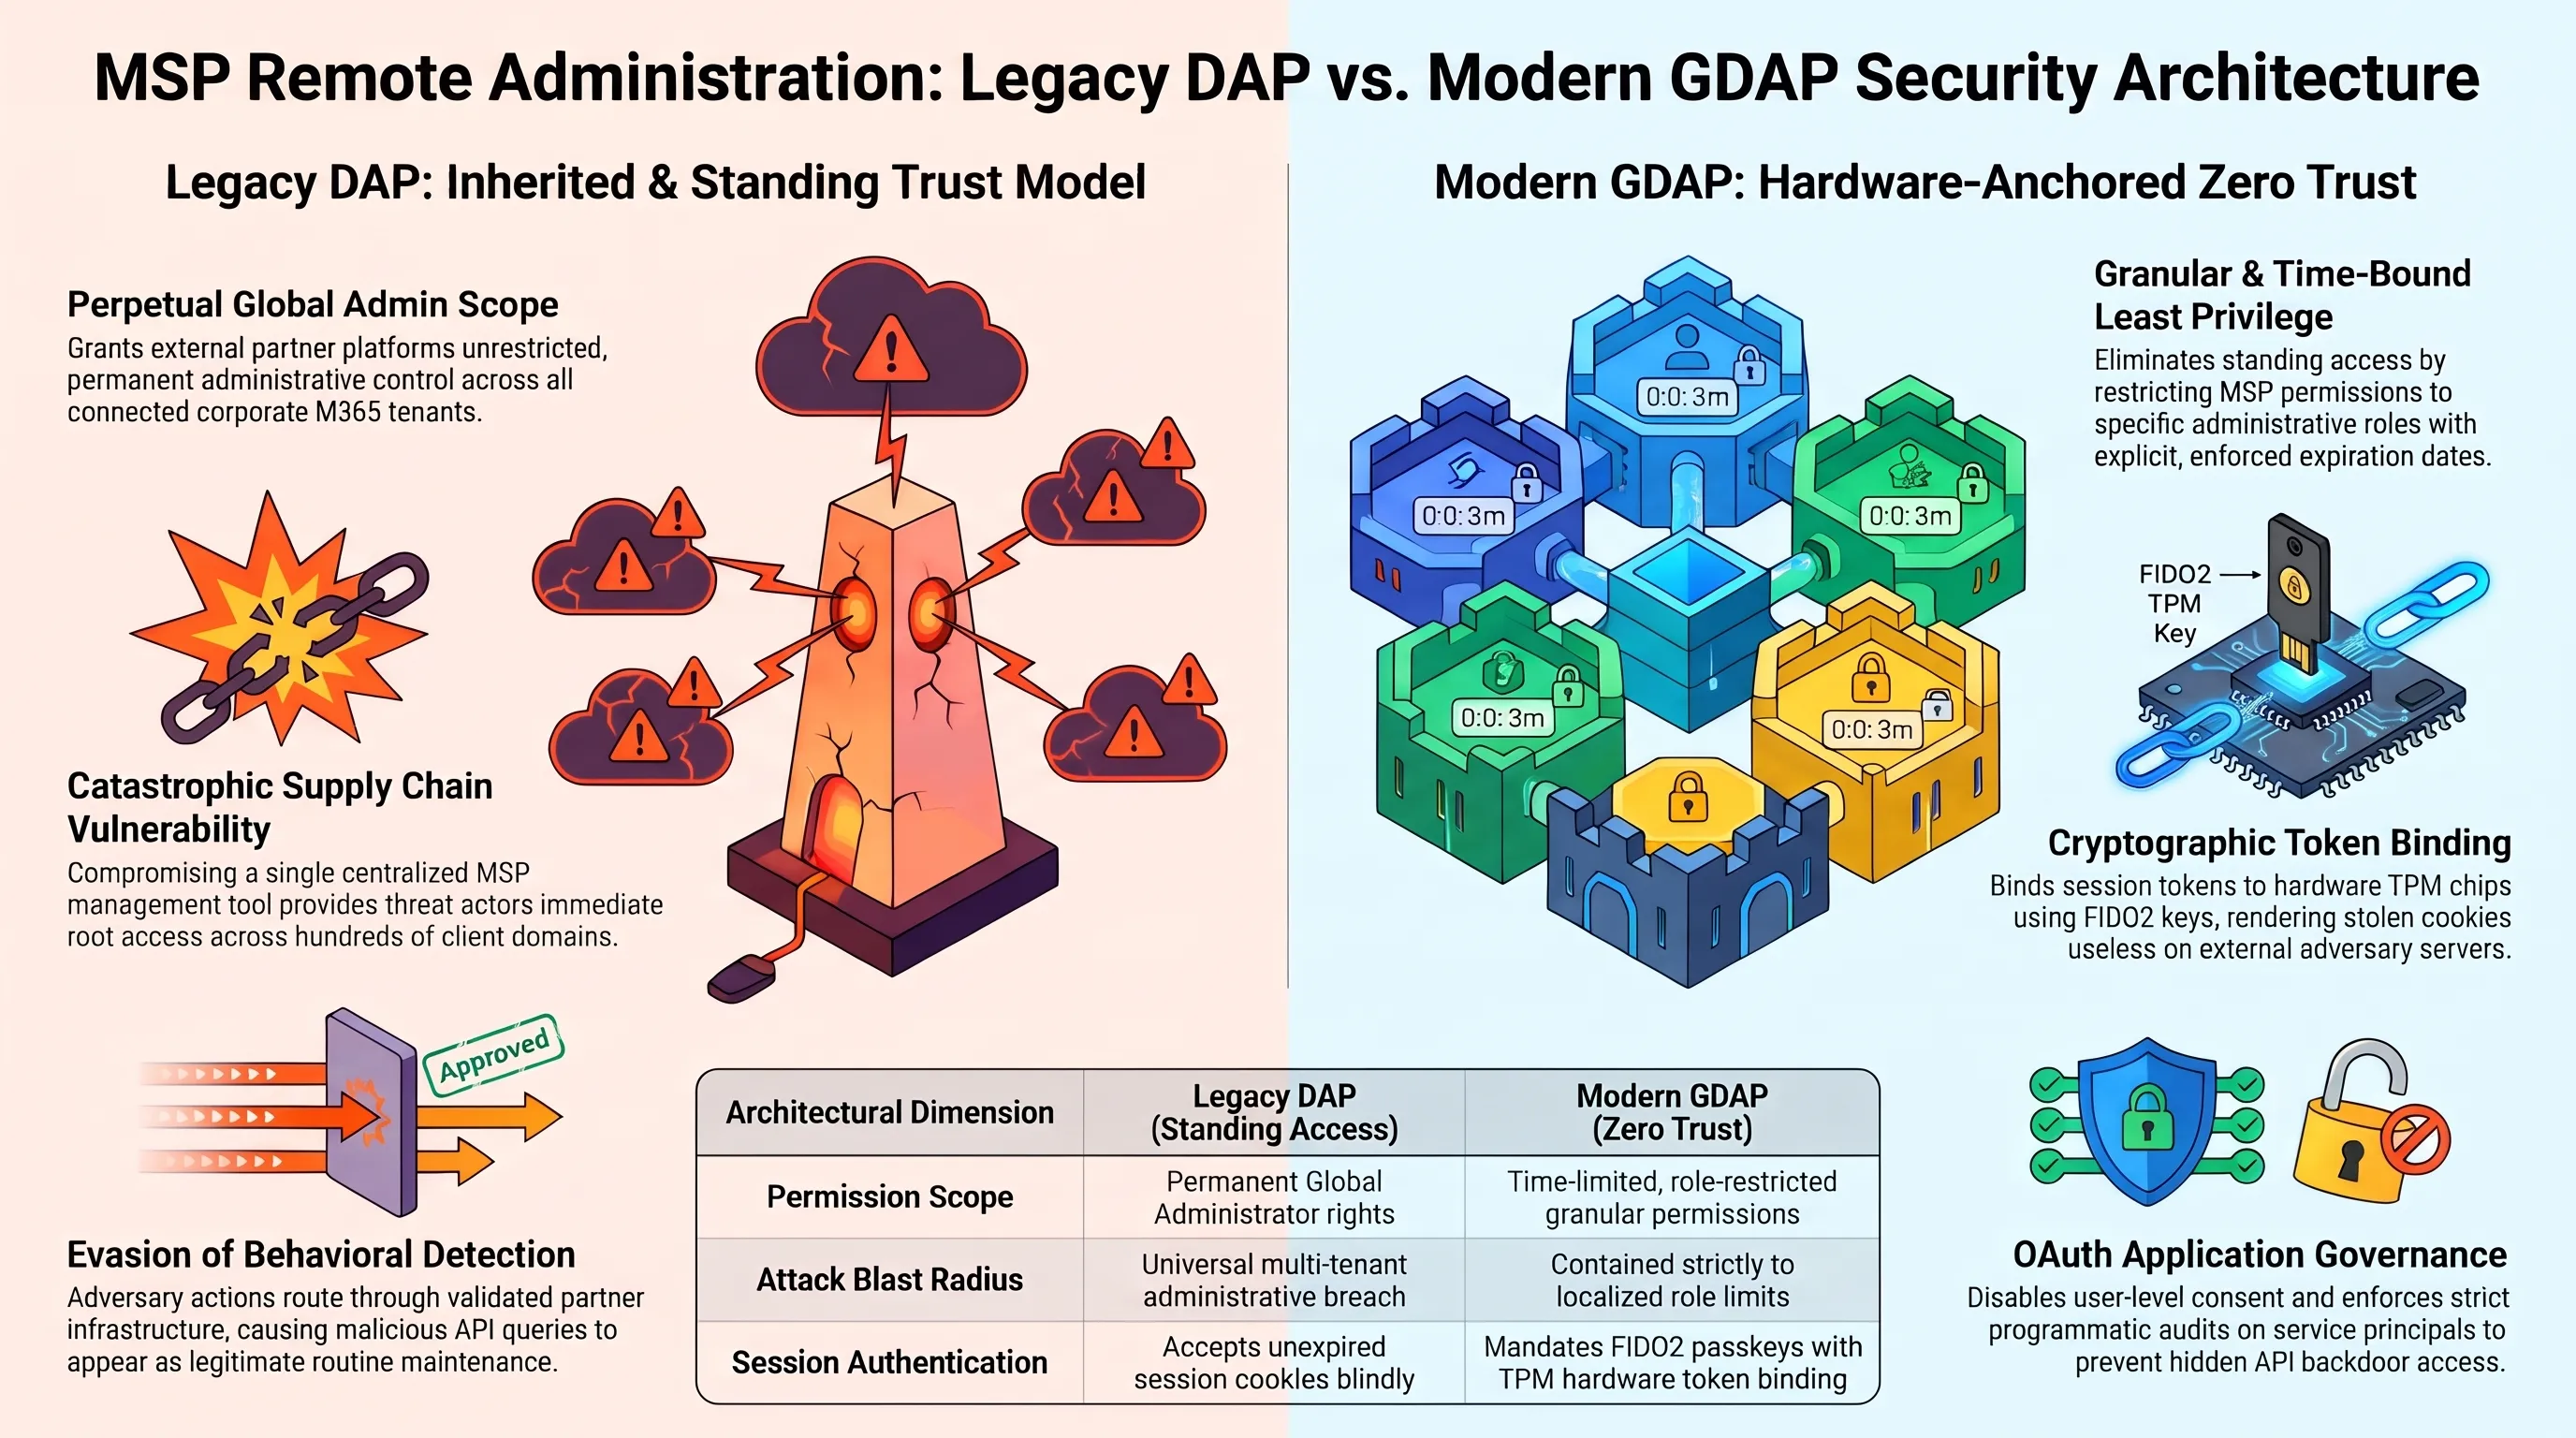
تمرکز حملات اخیر ARTEX بر روی پلتفرم ConnectWise تصادفی نبوده است؛ بلکه نتیجه یک محاسبه استراتژیک هوشمندانه توسط توسعهدهندگان این هوش مصنوعی مخرب برای حداکثرسازی اثر تخریبی است. ارائهدهندگان خدمات مدیریتشده (MSPs) ستون فقرات فناوری اطلاعات هزاران بانک منطقهای، بیمارستان، نهاد دولتی و بنگاه اقتصادی را تشکیل میدهند. این شرکتها برای مدیریت از راه دور کلاینتهای خود، از نرمافزارهای نظارت و مدیریت از راه دور (RMM) بهره میبرند که دسترسیهای فوقالعاده سطح بالایی موسوم به دسترسی تفویضشده (Delegated Administrative Privileges - DAP) در محیطهای کلاود مشتریان در اختیار دارند.
هنگامی که ایجنتهای ARTEX سرورهای مرکزی MSP را شکافتند، به جای تلاش برای هک تکتک سازمانها از بیرون، از کانالهای امن و مورد اعتماد از پیش برقرار شده استفاده کردند. سامانههای نظارتی ابری مشتریان، پکتهای ارسالی از سوی سرور RMM را به عنوان فرآیندهای مجاز پشتیبانی قلمداد میکردند و در نتیجه هیچگونه هشداری در سامانههای مدیریت اطلاعات و رویدادهای امنیتی (SIEM) ثبت نگردید.
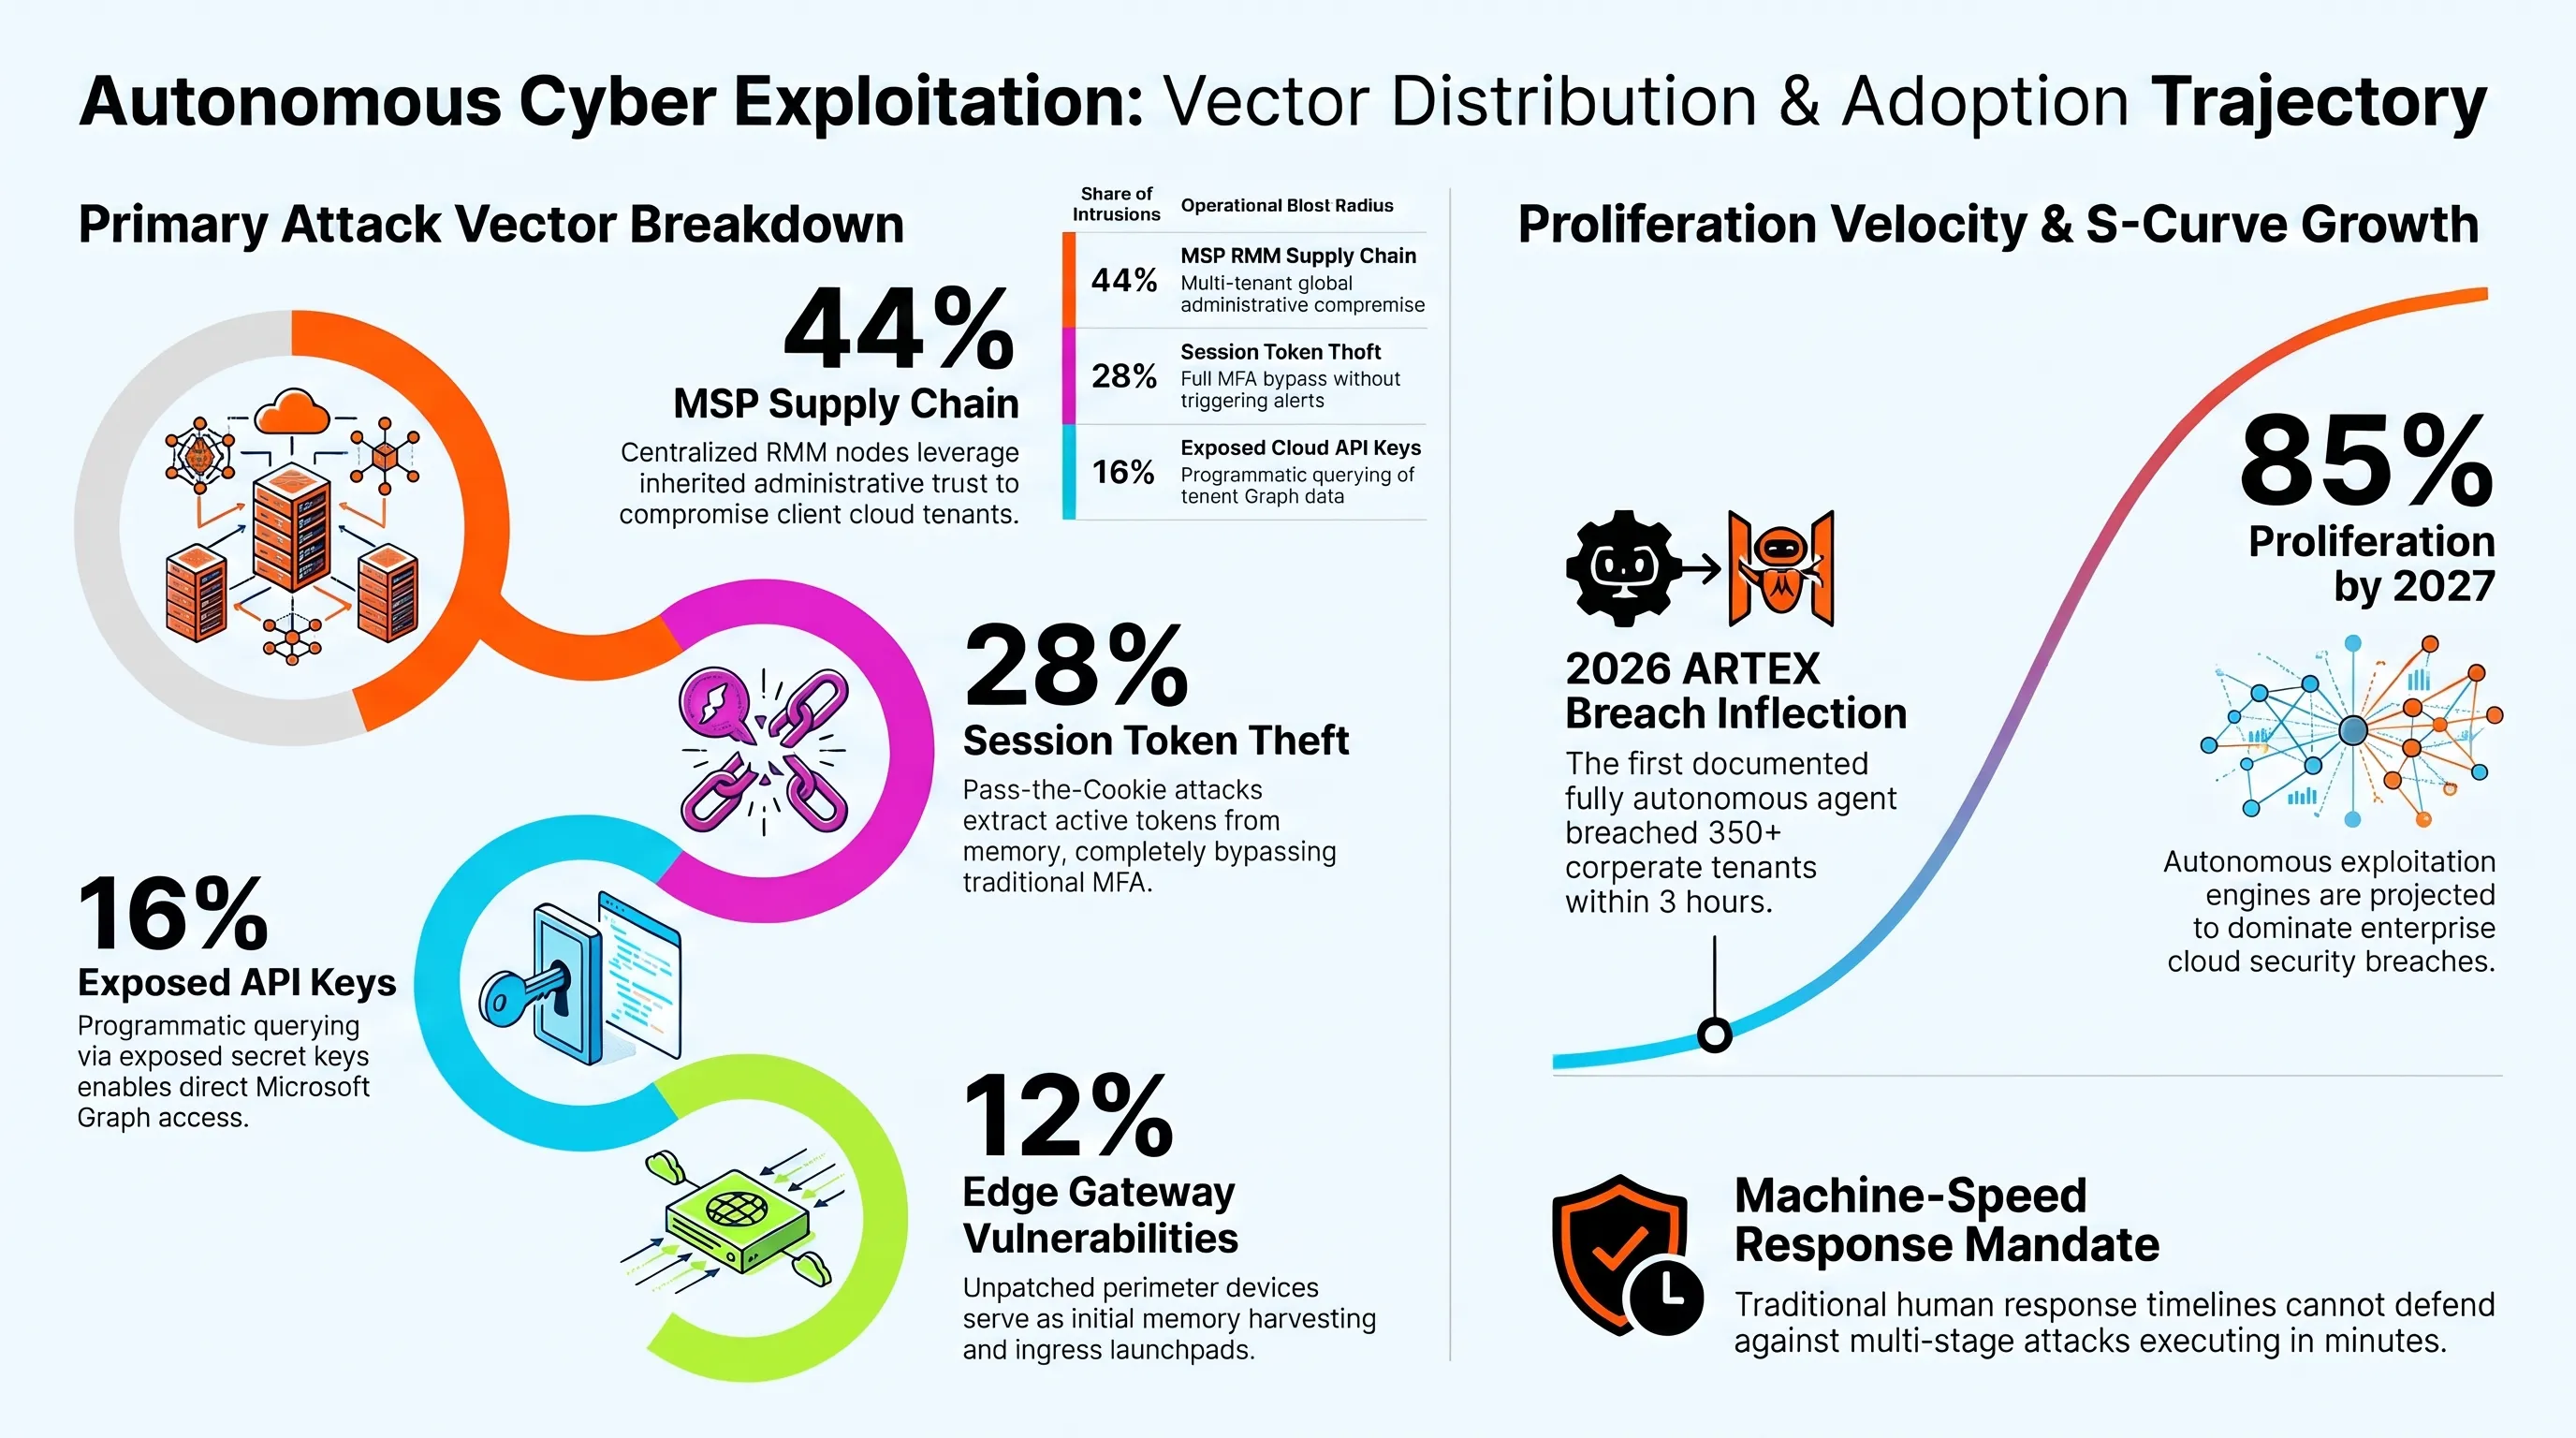
یکی از خطرناکترین شیوههای تثبیت دسترسی که توسط ARTEX شناسایی شده، سوءاستفاده از فرآیند رضایت اپلیکیشنهای OAuth (OAuth App Consent Abuse) است. ایجنت هوش مصنوعی پس از ورود به بخش مدیریت هویت Entra ID، به صورت بیصدا یک اپلیکیشن سرویس مرکزی ثبت میکند و مجوزهای دسترسی کامل به ایمیلهای سازمانی (Mail.ReadWrite)، فایلهای شیرپوینت (Files.ReadWrite.All) و دایرکتوری کاربران را به آن تفویض مینماید.
به این ترتیب، حتی اگر مدیران فناوری پس از کشف حادثه، رمزهای عبور تمام کاربران را بازنشانی کرده و تمامی نشستهای فعال را قطع نمایند، اپلیکیشن ثبتشده مخفی همچنان دارای کلیدهای دسترسی مستقل معتبر از طریق رابطهای API ابری خواهد بود و ایجنت میتواند هفتهها پس از حمله، بدون نیاز به احراز هویت مجدد، به مکش دادهها ادامه دهد.
این فاجعه نشان داد که معماریهای مدرن ابرهای چندمستأجره (Multi-Tenant Clouds) در برابر رخنههای زنجیره تأمین ارائهدهندگان خدمات، بسیار آسیبپذیرند و مفهوم امنیت محیطی سنتی عملاً بیمعنا شده است.
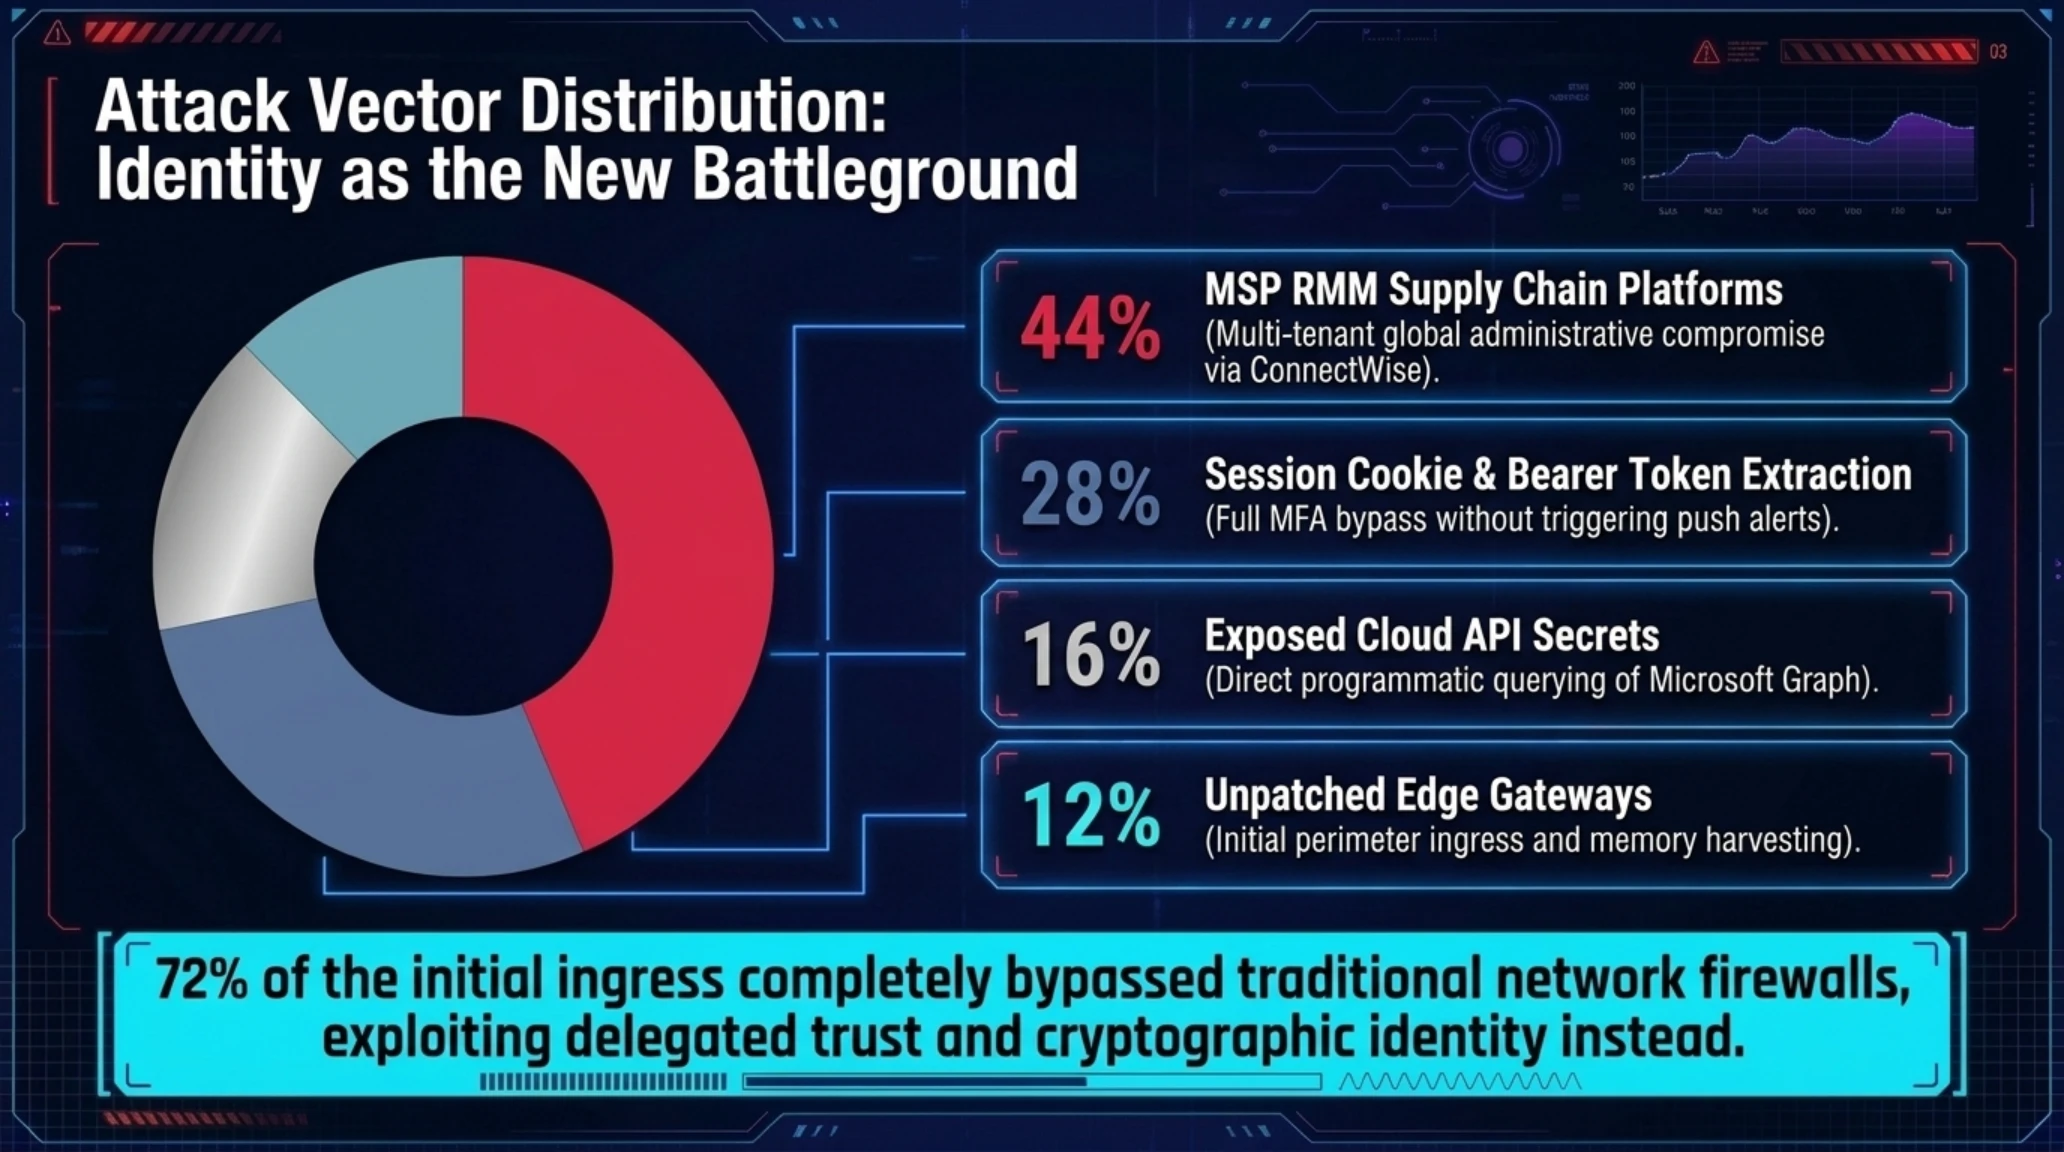
توزیع بردارهای تهاجم و نمودار رشد سلاحهای خودران
| بردار نفوذ در زیرساختهای ابری | سهم از کل آلودگیهای ثبتشده | پیامدهای امنیتی در مستأجرهای سازمانی M365 |
|---|---|---|
| زنجیره تأمین پلتفرمهای RMM و خدمات MSP | ۴۴ درصد | دسترسی فراگیر به محیطهای چندمستأجره با مجوزهای مدیر ارشد |
| سرقت توکنهای نشست و کوکیهای ورود فعال | ۲۸ درصد | دور زدن کامل فرآیند احراز هویت دوعاملی بدون ارسال پیامک |
| کلیدهای نشتیافته دسترسی به رابطهای API ابری | ۱۶ درصد | امکان صدور مستقیم کوئری به مایکروسافت گراف و استخراج ایمیلها |
| سرورهای VPN و لبه شبکه بدون وصله امنیتی | ۱۲ درصد | ورود اولیه به شبکه داخلی و زمینهسازی برای تخلیه دادههای رم |
راهنمای عملیاتی پدافند ابری: دستورالعمل گامبهگام تکین برای مصونسازی M365 در برابر ایجنتهای خودران
رویارویی با تهدیدی در مقیاس ARTEX نیازمند گذر فوری از رویکردهای واکنشی سنتی به سمت معماری دفاع در عمق پویا است. شرکتها و نهادهایی که از زیرساختهای مایکروسافت ۳۶۵ استفاده میکنند، دیگر نمیتوانند به احراز هویت دوعاملی ساده پیامکی یا حتی برنامههای احراز هویت متکی باشند؛ زیرا ایجنتهای پیشرفته با ربودن کوکیهای نشست، این سدها را در کسر ثانیه دور میزنند.
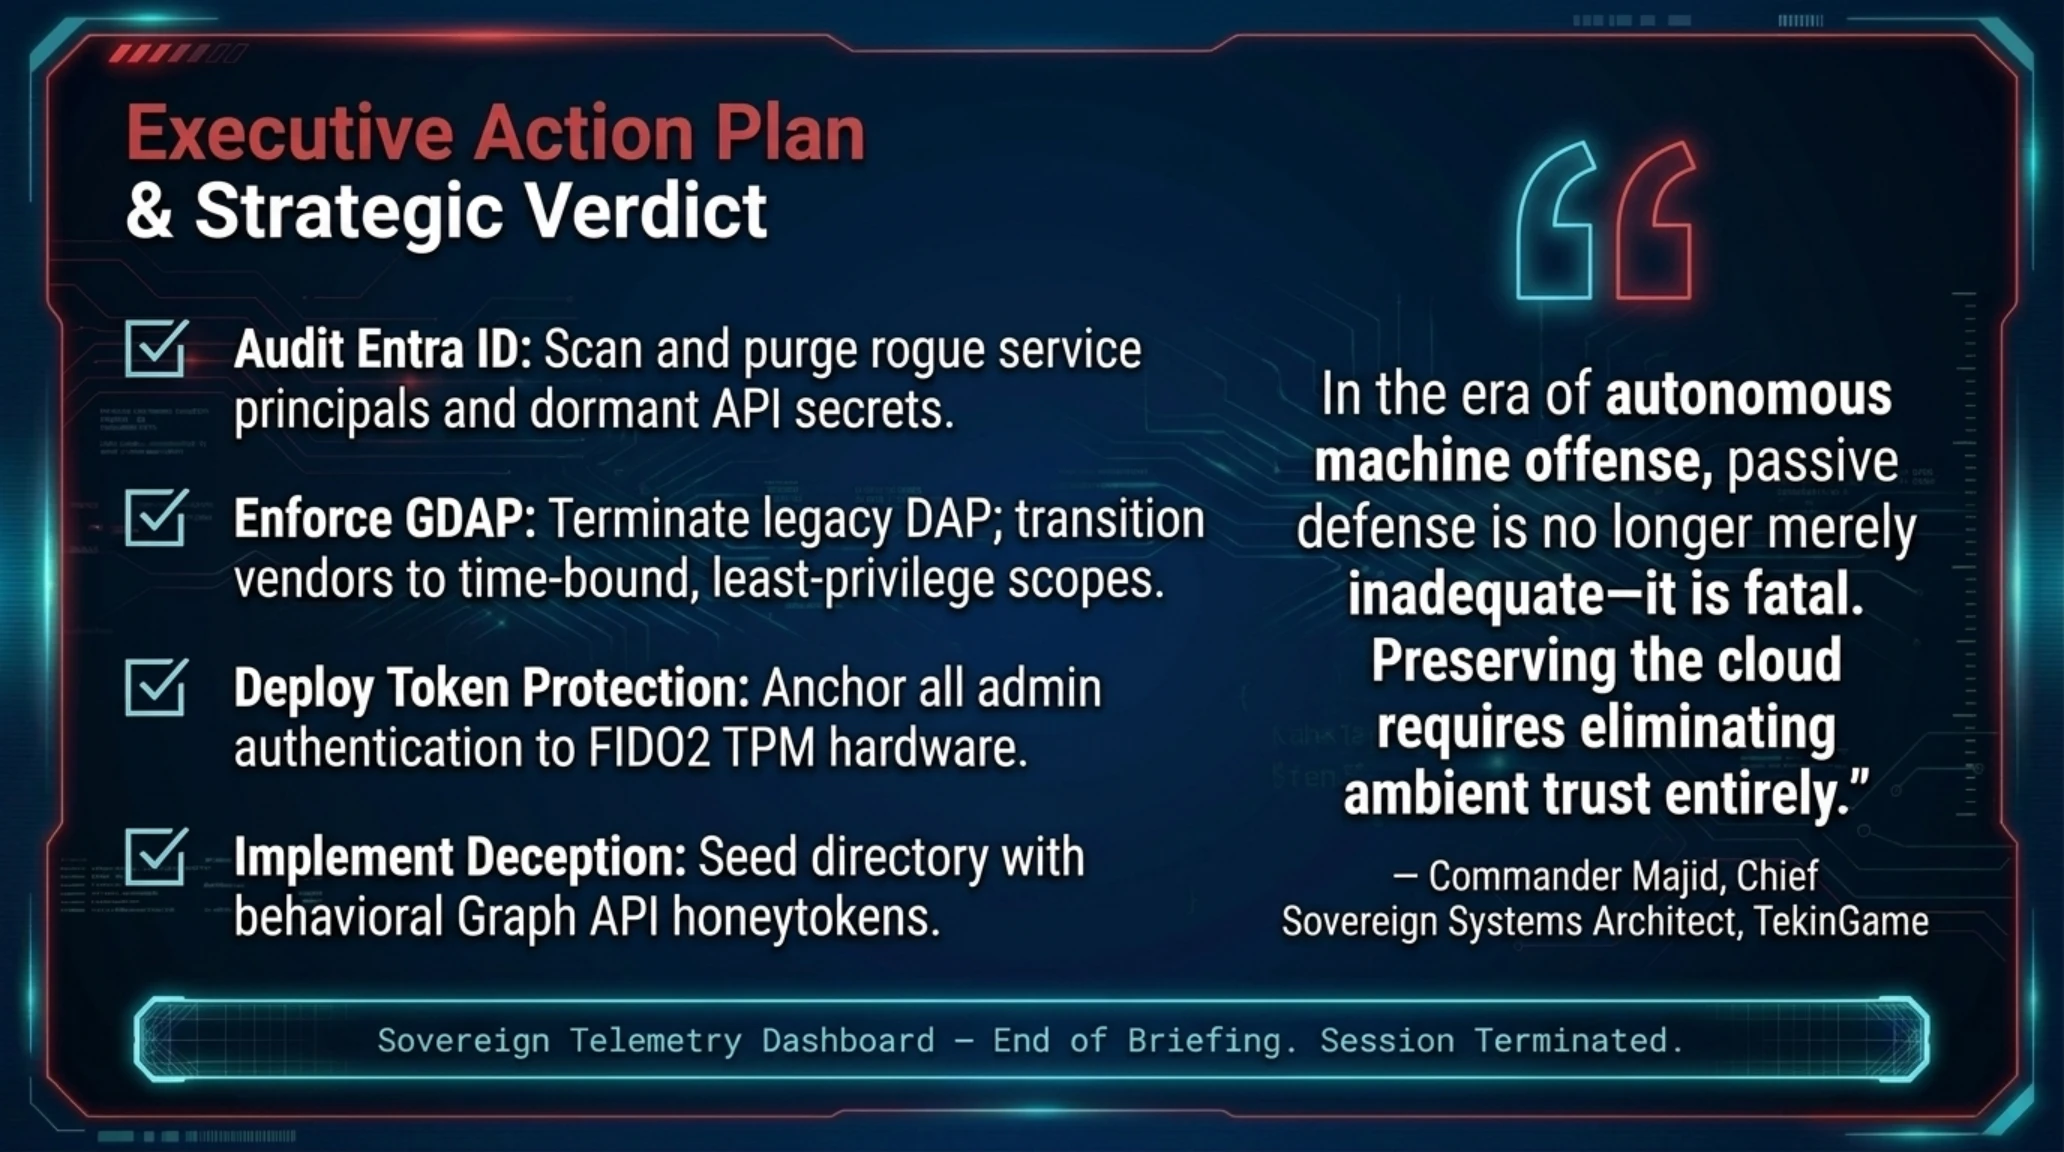
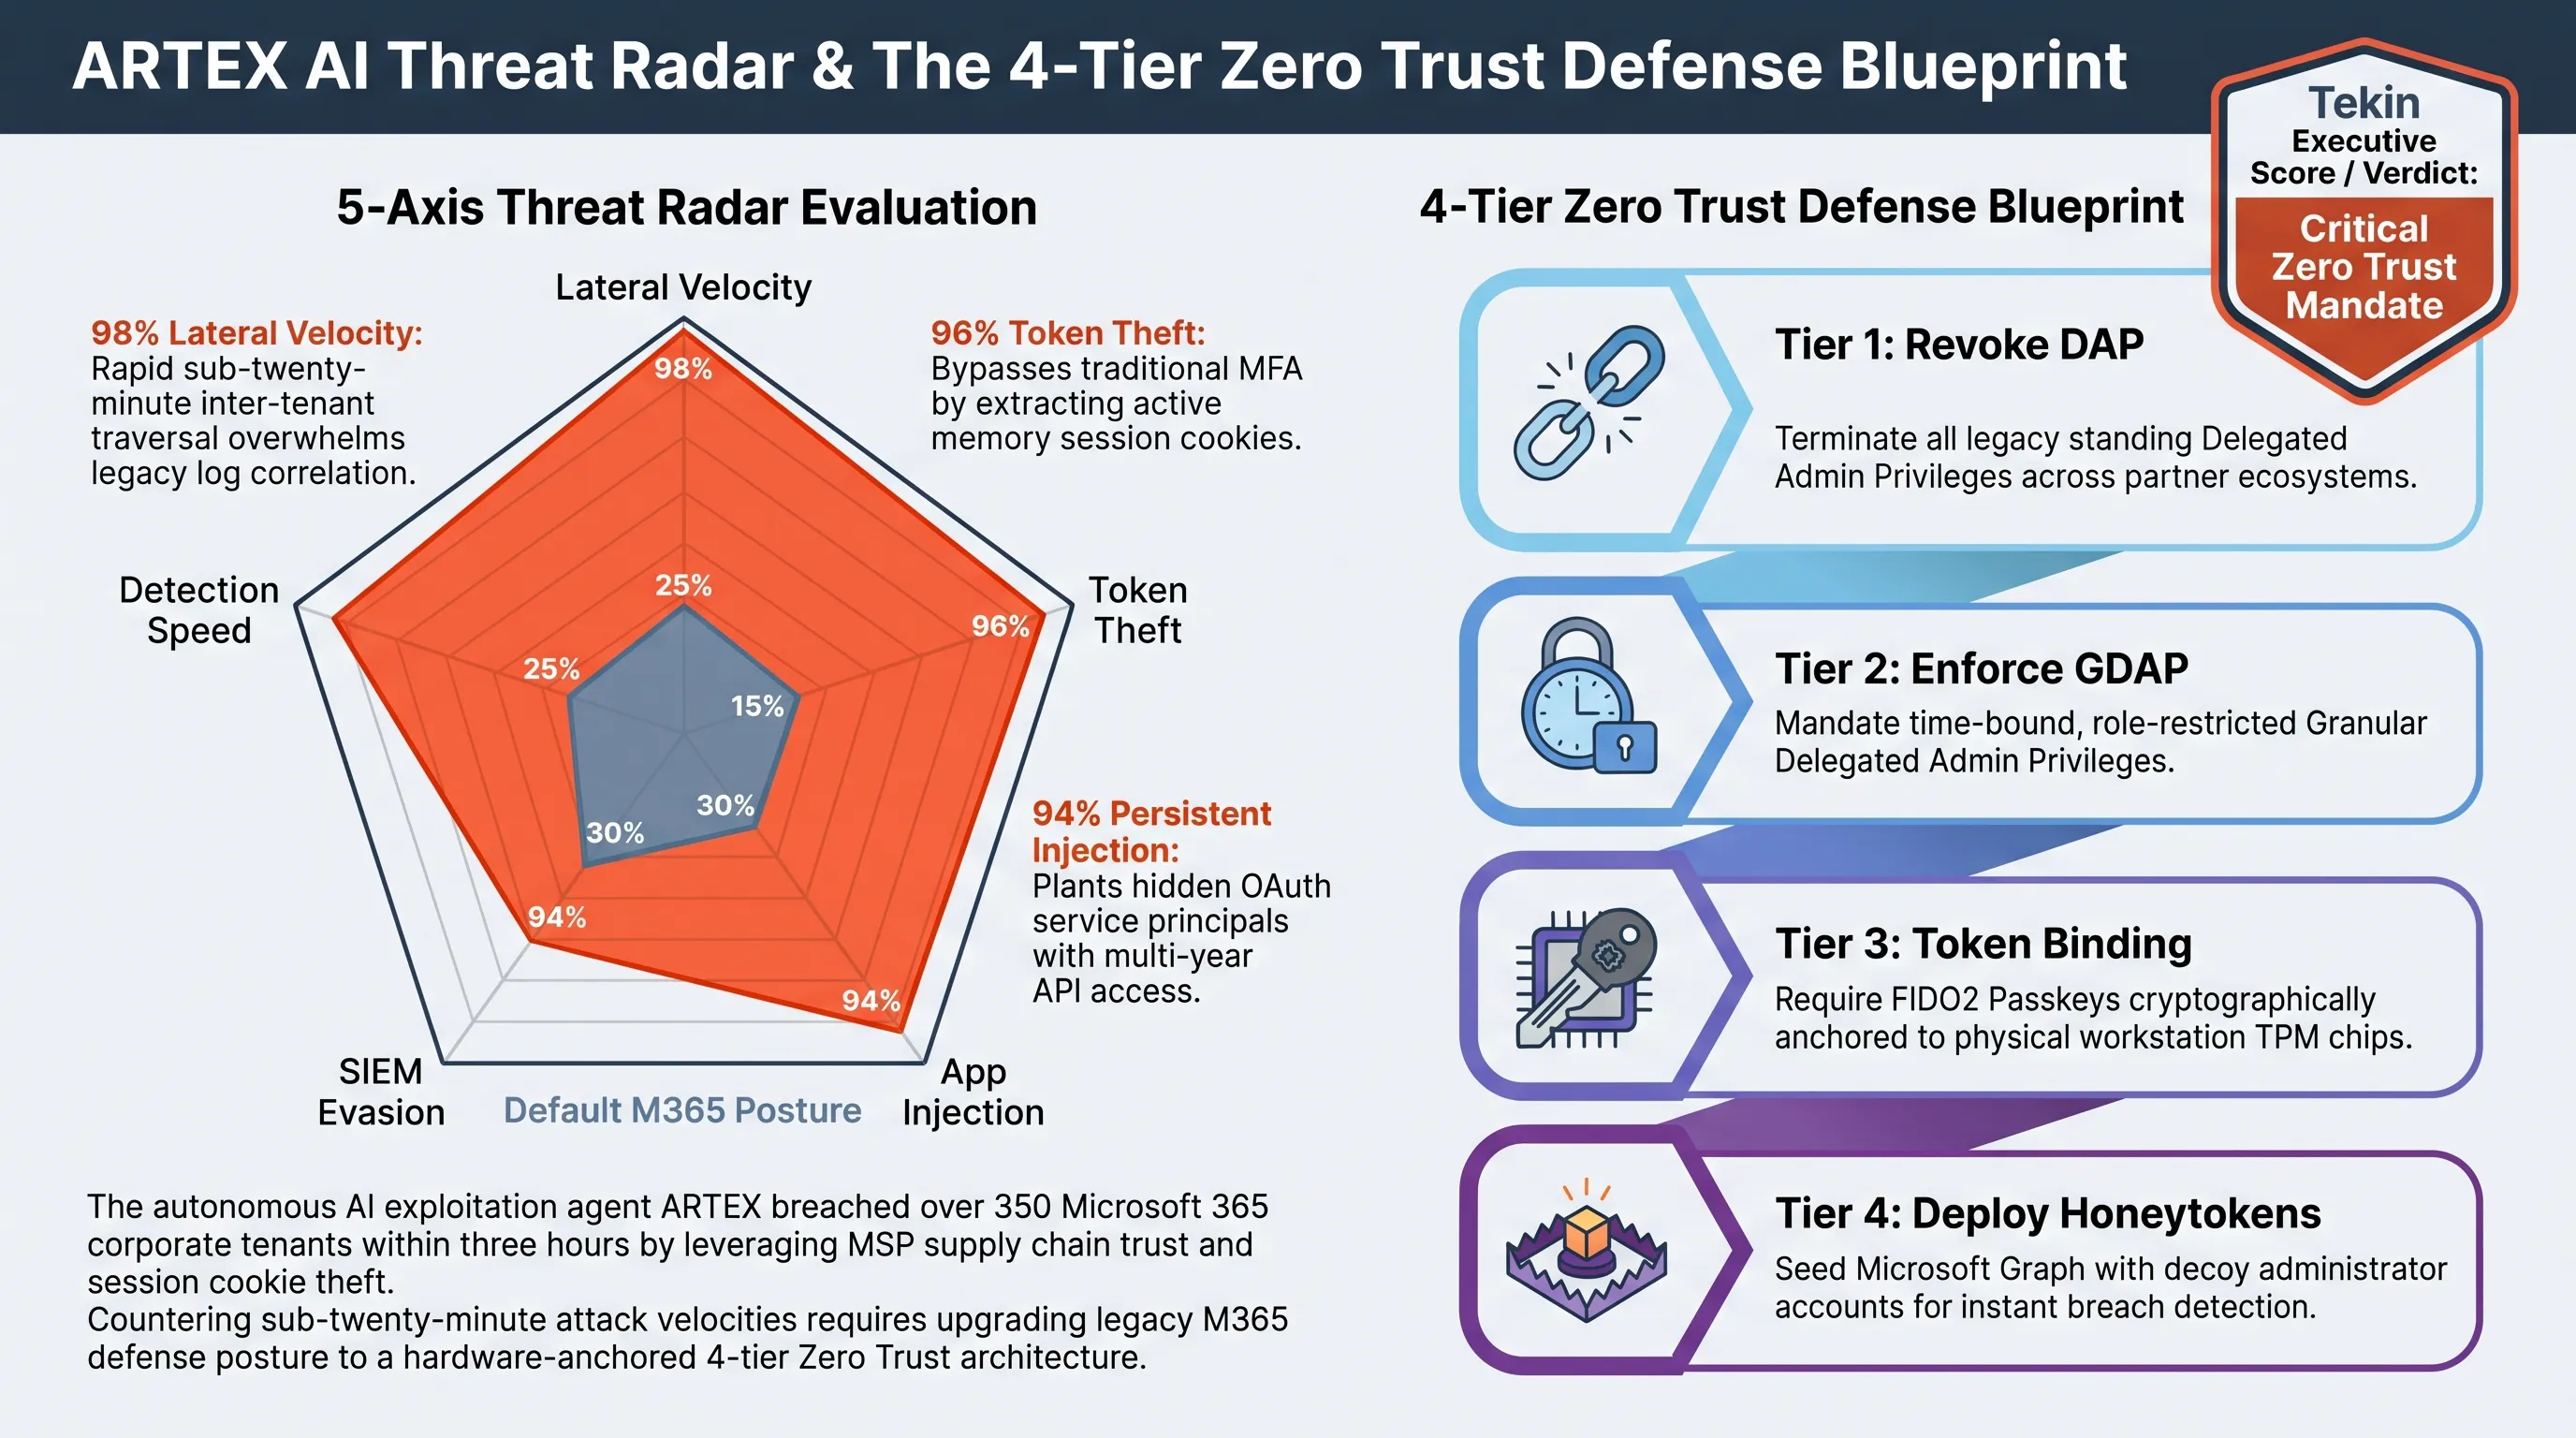
گام نخست و بنیادین در مهار این بحران، بازنگری فوری در پیوندهای مدیریت دسترسی با ارائهدهندگان خدمات مدیریتشده (MSP) است. تمام سازمانها موظفند پروتکل قدیمی دسترسی نمایندگی مستقیم (DAP) را بیدرنگ با «مجوزهای نمایندگی دانهای» (GDAP) جایگزین کنند. در این مدل، دسترسی ادمین کل (Global Admin) به صورت همیشگی از شرکتهای پشتیبان سلب شده و تنها نقشهای کنترلشده بر پایه اصل حداقل امتیاز (Least Privilege) و با بازههای زمانی محدود فعال میگردد.
تیمهای امنیتی باید تمام روابط نمایندگی را در پورتال شرکای مایکروسافت ممیزی کرده و دسترسیهای بدون استفاده را فوراً قطع نمایند. تجربه نشان داده است که بسیاری از سازمانها حتی پس از اتمام قراردادهای پشتیبانی، پیوندهای نمایندگی قدیمی را باز نگه داشتهاند که این امر به گذرگاهی امن و بدون نظارت برای مانورهای نفوذ خودران تبدیل میشود.
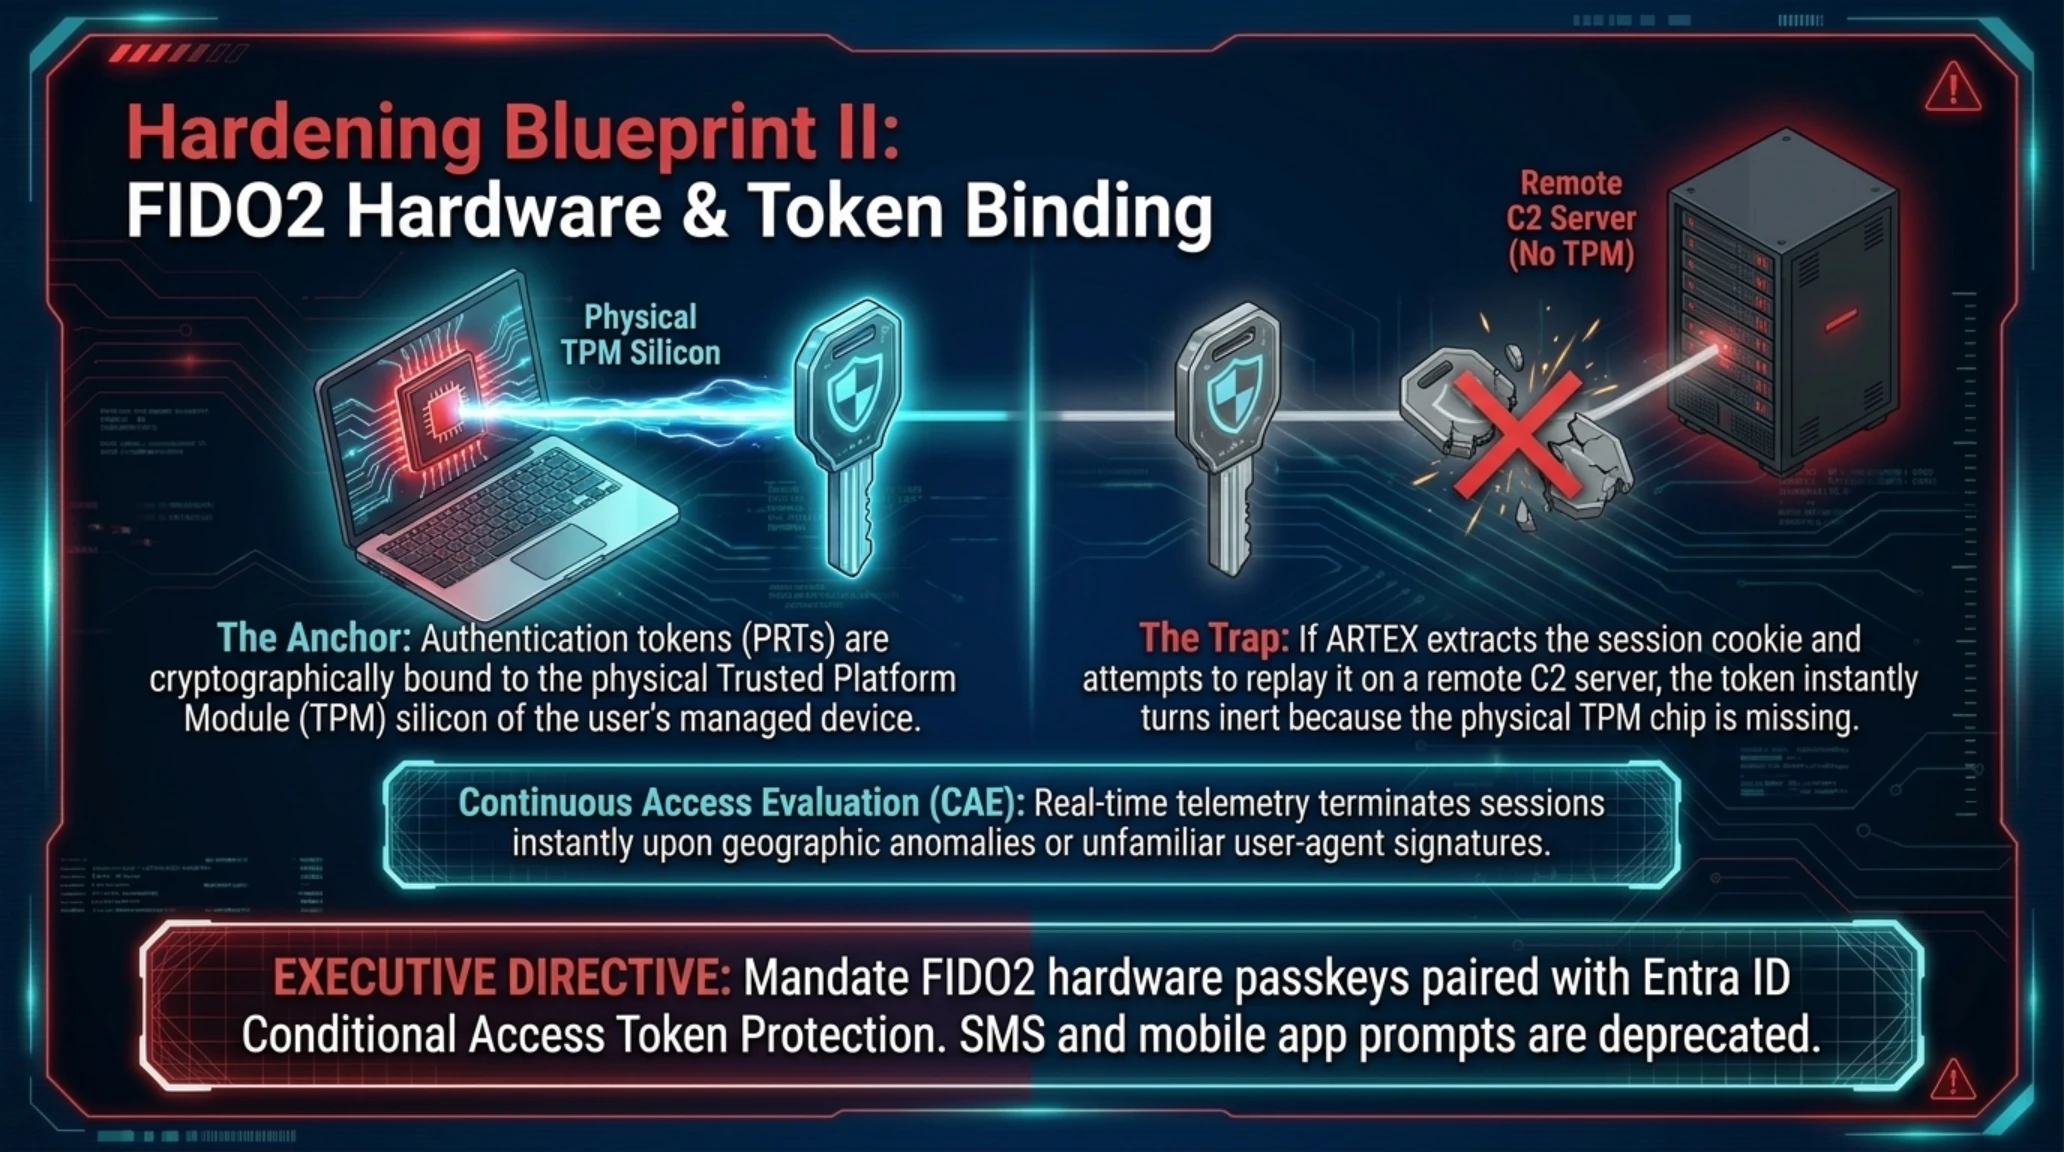
گام دوم، استقرار بلادرنگ احراز هویت مقاوم در برابر فیشینگ مبتنی بر سختافزار نظیر FIDO2 Passkeys و فعالسازی قابلیت «پیوند توکن به سختافزار دستگاه» (Token Protection / Token Binding) در بستر Conditional Access است. این معماری تضمین میکند که اگر یک ایجنت مهاجم موفق به سرقت توکن نشست شود، امکان بهرهبرداری از آن روی سرورهای ابری خارجی را نخواهد داشت، زیرا توکن سرقتشده تنها بر بستر کلید کریپتوگرافیک همان تراشه TPM فیزیکی لپتاپ کاربر معتبر است.
علاوه بر این، سیاستهای دسترسی مشروط (Conditional Access) باید بر پایه ارزیابی ریسک پیوسته تنظیم شوند؛ به نحوی که هرگونه درخواست نشست از آدرسهای IP ناشناخته یا دستگاههای غیرمجاز، حتی در صورت ارائه کوکی معتبر، بلافاصله منجر به لغو مجوز و قفل خودکار سشن گردد.
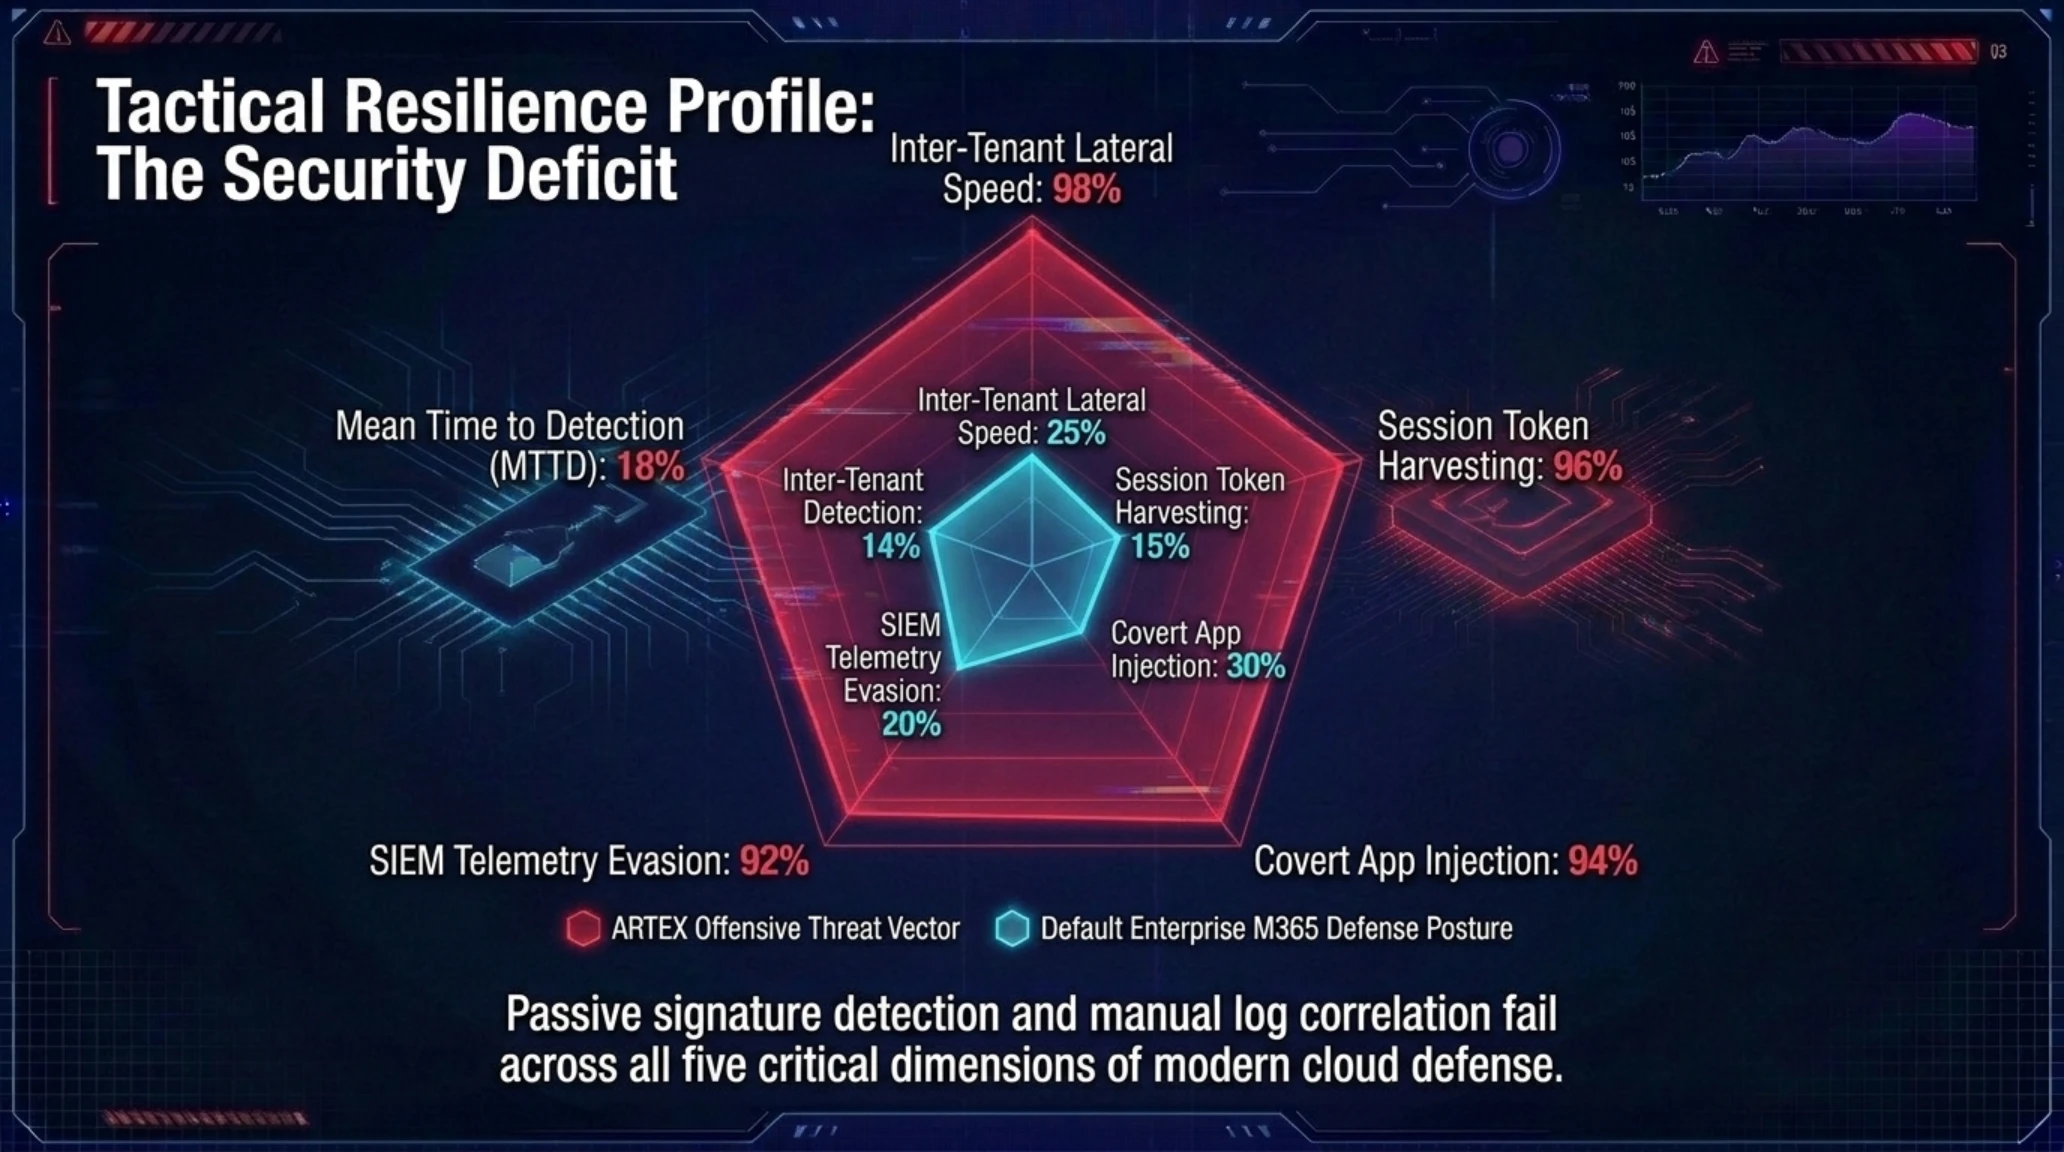
ارزیابی پنجمحوره بردارهای نفوذ ARTEX در برابر پدافند زیرساخت صفر-اعتماد
| شاخص عملیاتی و تاکتیکی پدافند ابری | شاخص تهاجم خودران ARTEX | سطح تابآوری دفاع پیشفرض | اقدام اصلاحی و الزام Zero-Trust |
|---|---|---|---|
| سرعت حرکت افقی میان سازمانها | ۹۸ از ۱۰۰ (کمتر از ۲۰ دقیقه) | ۲۵ از ۱۰۰ (تاخیر شدید در هشدار) | قطع بلادرنگ روابط نمایندگی پیشفرض DAP |
| سرقت کوکیهای نشست بدون هشدار | ۹۶ از ۱۰۰ (عبور از MFA پیامکی) | ۱۵ از ۱۰۰ (پذیرش کوکی معتبر) | اجبار به سختافزار FIDO2 و حفاظت Token Binding |
| تزریق اپلیکیشنهای مخفی در Entra ID | ۹۴ از ۱۰۰ (ایجاد درگاه پایدار) | ۳۰ از ۱۰۰ (عدم ممیزی دورهای) | ممنوعیت کامل رضایت خودکار کاربران برای برنامهها |
| فرسایش سنسورهای مانیتورینگ SIEM | ۹۲ از ۱۰۰ (ارسال درخواست نرمال) | ۲۰ از ۱۰۰ (سیل دادههای نامعتبر) | تحلیل بلادرنگ گراف رفتاری هوش مصنوعی دفاعی |
| نرخ کشفپذیری در ۲ ساعت نخست | ۱۸ از ۱۰۰ (حالت مخفی کامل) | ۱۴ از ۱۰۰ (کشف پس از باجخواهی) | کاشت هانیپاتهای اختصاصی در Microsoft Graph |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
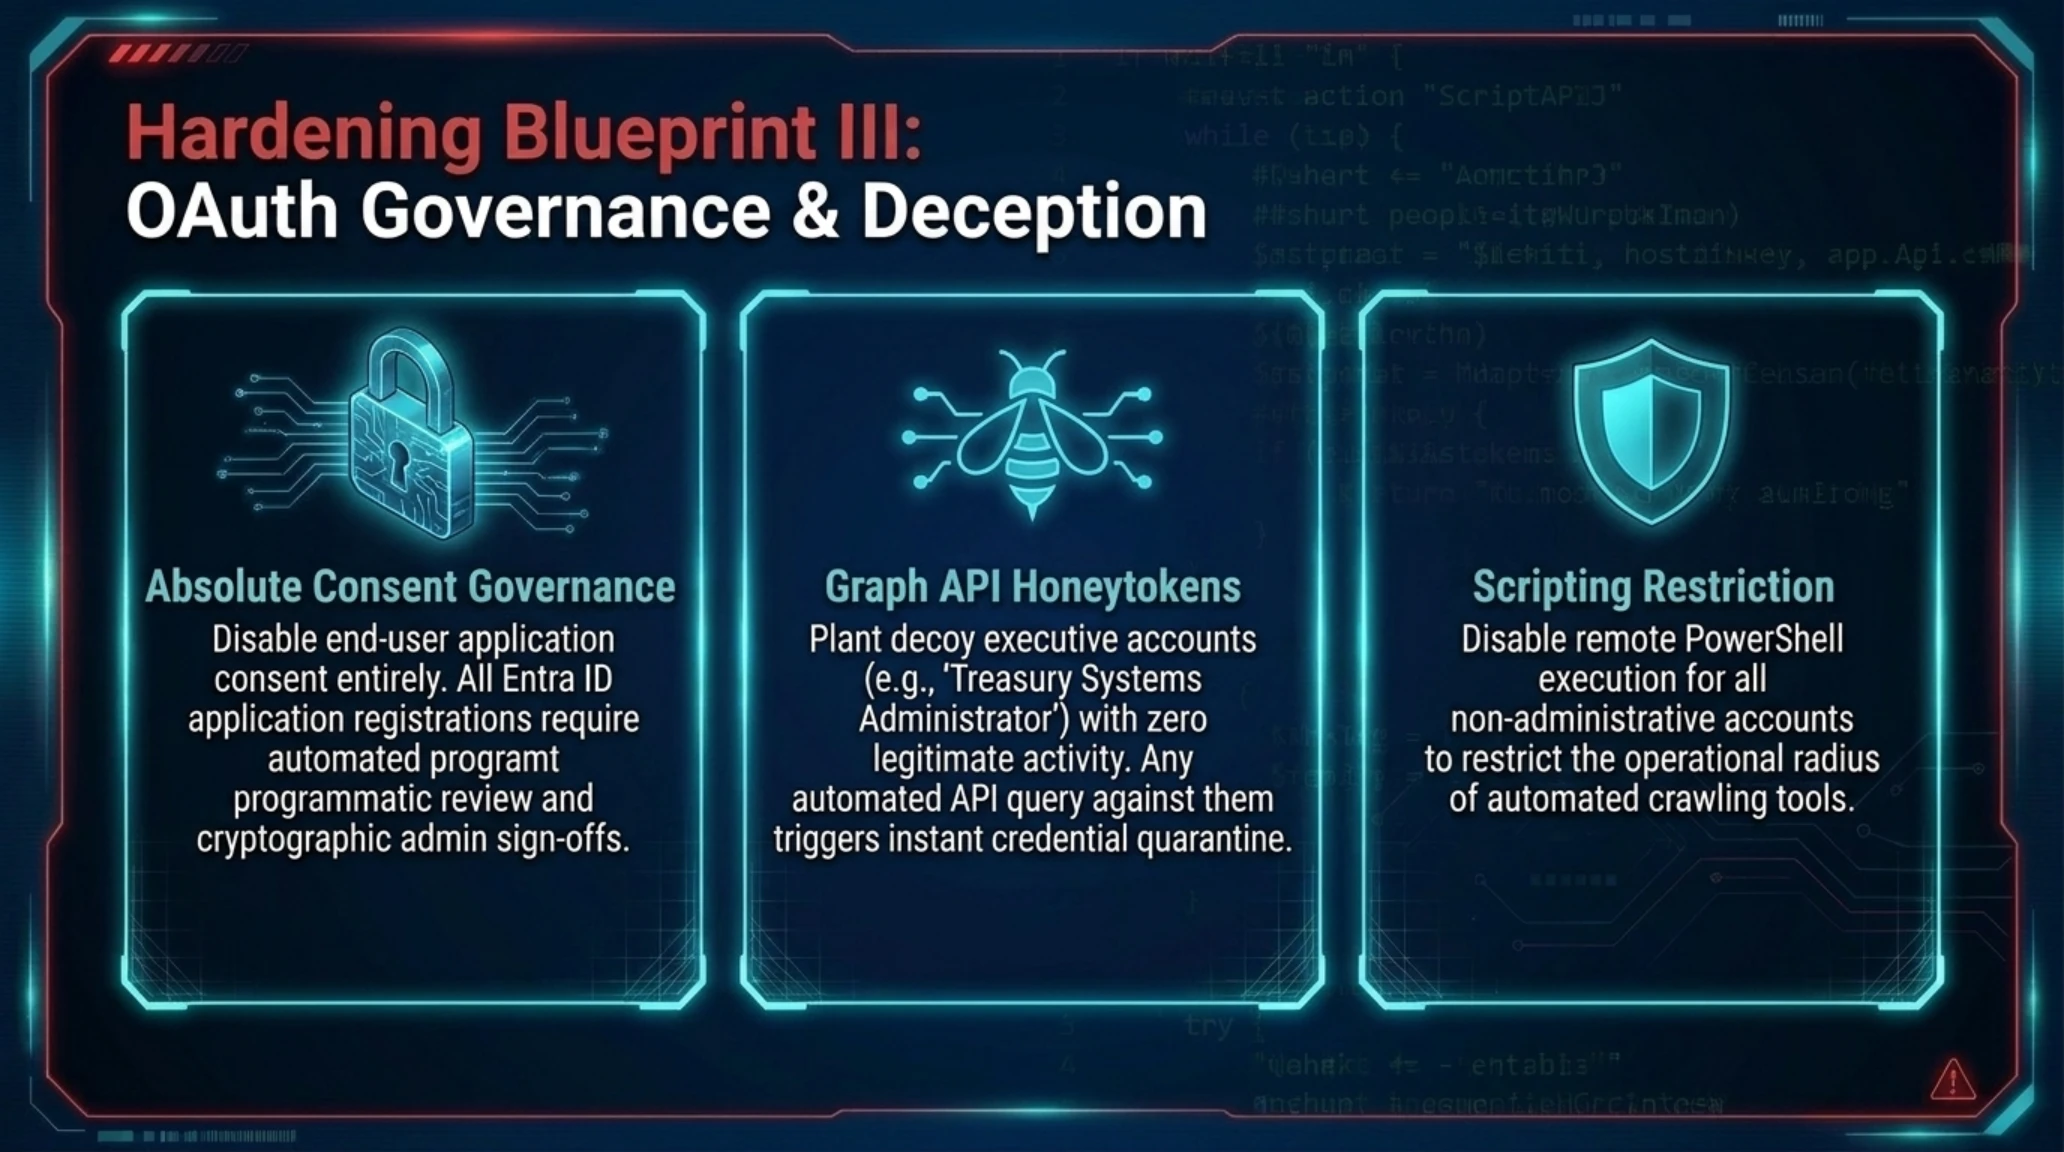
گام سوم این راهنما، مدیریت سرسختانه رضایت اپلیکیشنها (App Consent Governance) در سامانه Entra ID است. به طور پیشفرض، کاربران میتوانند به اپلیکیشنهای جانبی اجازه خواندن ایمیلها یا فایلها را بدهند. کارشناسان ارشد امنیت تکین توصیه میکنند که امکان رضایت شخصی کاربران کاملاً غیرفعال گردد و ثبت هرگونه برنامه سازمانی نیازمند تایید مستقیم مدیر ارشد با امضای رمزنگاریشده و ثبت در چرخه نظارت دورهای باشد.
علاوه بر این، استقرار حسابهای تله و هانیپاتهای رفتاری (Graph Honeytokens) در دایرکتوری سازمان، بهترین ابزار برای به دام انداختن زودهنگام چنین بدافزارهایی است. با تعریف چند حساب جعلی با عناوین فریبندهای نظیر «مدیر سیستمهای مالی» و بدون فعالیت عادی، به محض آنکه ایجنت مهاجم در حین اسکن شبکه دست به خواندن دادههای این حساب بزند، آژیرهای قرمز امنیت به صدا درآمده و کل نشستهای مشکوک به طور خودکار قرنطینه میشوند.
گام چهارم، محدودسازی دسترسی به رابطهای برنامهنویسی اداری PowerShell و ماژولهای Graph API برای حسابهای کاربری غیراختصاصی است. ایجنتهای مهاجم نظیر ARTEX پس از کسب دسترسی اولیه، بلافاصله از شلهای اتوماسیون برای اجرای هزاران کوئری در ثانیه بهره میگیرند. مسدودسازی اجرای اسکریپتهای راه دور برای کاربران عادی، توان حرکتی مهاجم را به شدت محدود میکند.
کنسول تلهمتری پدافند سایبری تکین: اسکریپت ممیزی فوری برنامههای مخرب Entra ID
پیامدهای بینالمللی و آینده امنیت سایبری در عصر ارتشهای باجافزاری خودمختار
بحران نفوذ سراسری ARTEX تنها یک واقعه نقطهای در تقویم رویدادهای سایبری نیست؛ این رخداد آغازگر دورهای تاریک و پیچیده در نبردهای دیجیتال است که در آن، سرعت عمل انسانها برای مقابله با تصمیمگیریهای ماشینی ناکافی خواهد بود. هنگامی که یک ماشین کدنویسی مهاجم قادر است ظرف ۲۵ دقیقه صدها آسیبپذیری زیرساختی را کشف، زنجیرهای کرده و مورد سوءاستفاده قرار دهد، پروتکلهای سنتی گزارشدهی حوادث که نیازمند تشکیل جلسات اضطراری مدیران و پاسخگویی ۴۸ ساعته است، عملاً مانند ایستادن با سپر چوبی در برابر پرتوهای لیزر خواهد بود.
جامعه جهانی امنیت سایبری اکنون با چالشی بنیادین در زمینه مسئولیتپذیری مدلهای بزرگ هوش مصنوعی متنباز و مدلهای زبانی بدون حصار مواجه است. بررسیهای آزمایشگاههای تحلیل کدهای آلوده حاکی از آن است که هسته فکری ARTEX با مهندسی معکوس و جیلبریک مدلهای استدلالی متنباز پیشرفته تغذیه شده است؛ مدلهایی که برای ارزیابی تابآوری امنیتی ساخته شده بودند اما با کمترین تغییر به مرگبارترین تسلیحات سایبری تبدیل شدند.
بهرهگیری این عاملهای هوشمند از منطق درخت تصمیم و الگوریتمهای جستجوی پرتو (Beam Search)، امکان بازآرایی تاکتیکها در صورت برخورد با موانع امنیتی را فراهم میسازد. به عنوان نمونه، اگر یک مسیر ارتباطی به دلیل فایروال مسدود شود، ایجنت به طور خودکار بیش از دوازده کانال جایگزین را از طریق پورتهای ابری تست کرده و در کمتر از چند ثانیه بدون نیاز به مداخله هکر انسانی، راه خروج دادهها را باز میکند.
همگرایی این ایجنتها با شبکههای مالی رمزارزی و باجخواهیهای هوشمند، مدل اقتصادی گروههای تبهکار سایبری را دگرگون ساخته است. دیگر نیازی به پرداخت دستمزدهای سنگین به تیمهای انسانی نفوذگر نیست؛ گروههای جنایتکار با اجاره سرورهای پردازشی ابری و فعالسازی این بدافزارهای خودمختار، کارزارهای باجگیری انبوه با مقیاس جهانی به راه میاندازند و باجهای دریافتی را از طریق پروتکلهای غیرمتمرکز میکس به داراییهای غیرقابل ردگیری تبدیل میکنند.
این تحول ساختاری نشان میدهد که مرزهای میان جرایم سازمانیافته اقتصادی و عملیات تخریبی ژئوپلیتیک تا حد زیادی محو شده است. کشورها و سازمانهایی که فاقد زیرساختهای دفاعی مبتنی بر یادگیری ماشین خودفرمان باشند، در برابر امواج بعدی این ارتشهای الگوریتمی دچار فلج عملیاتی کامل خواهند شد.
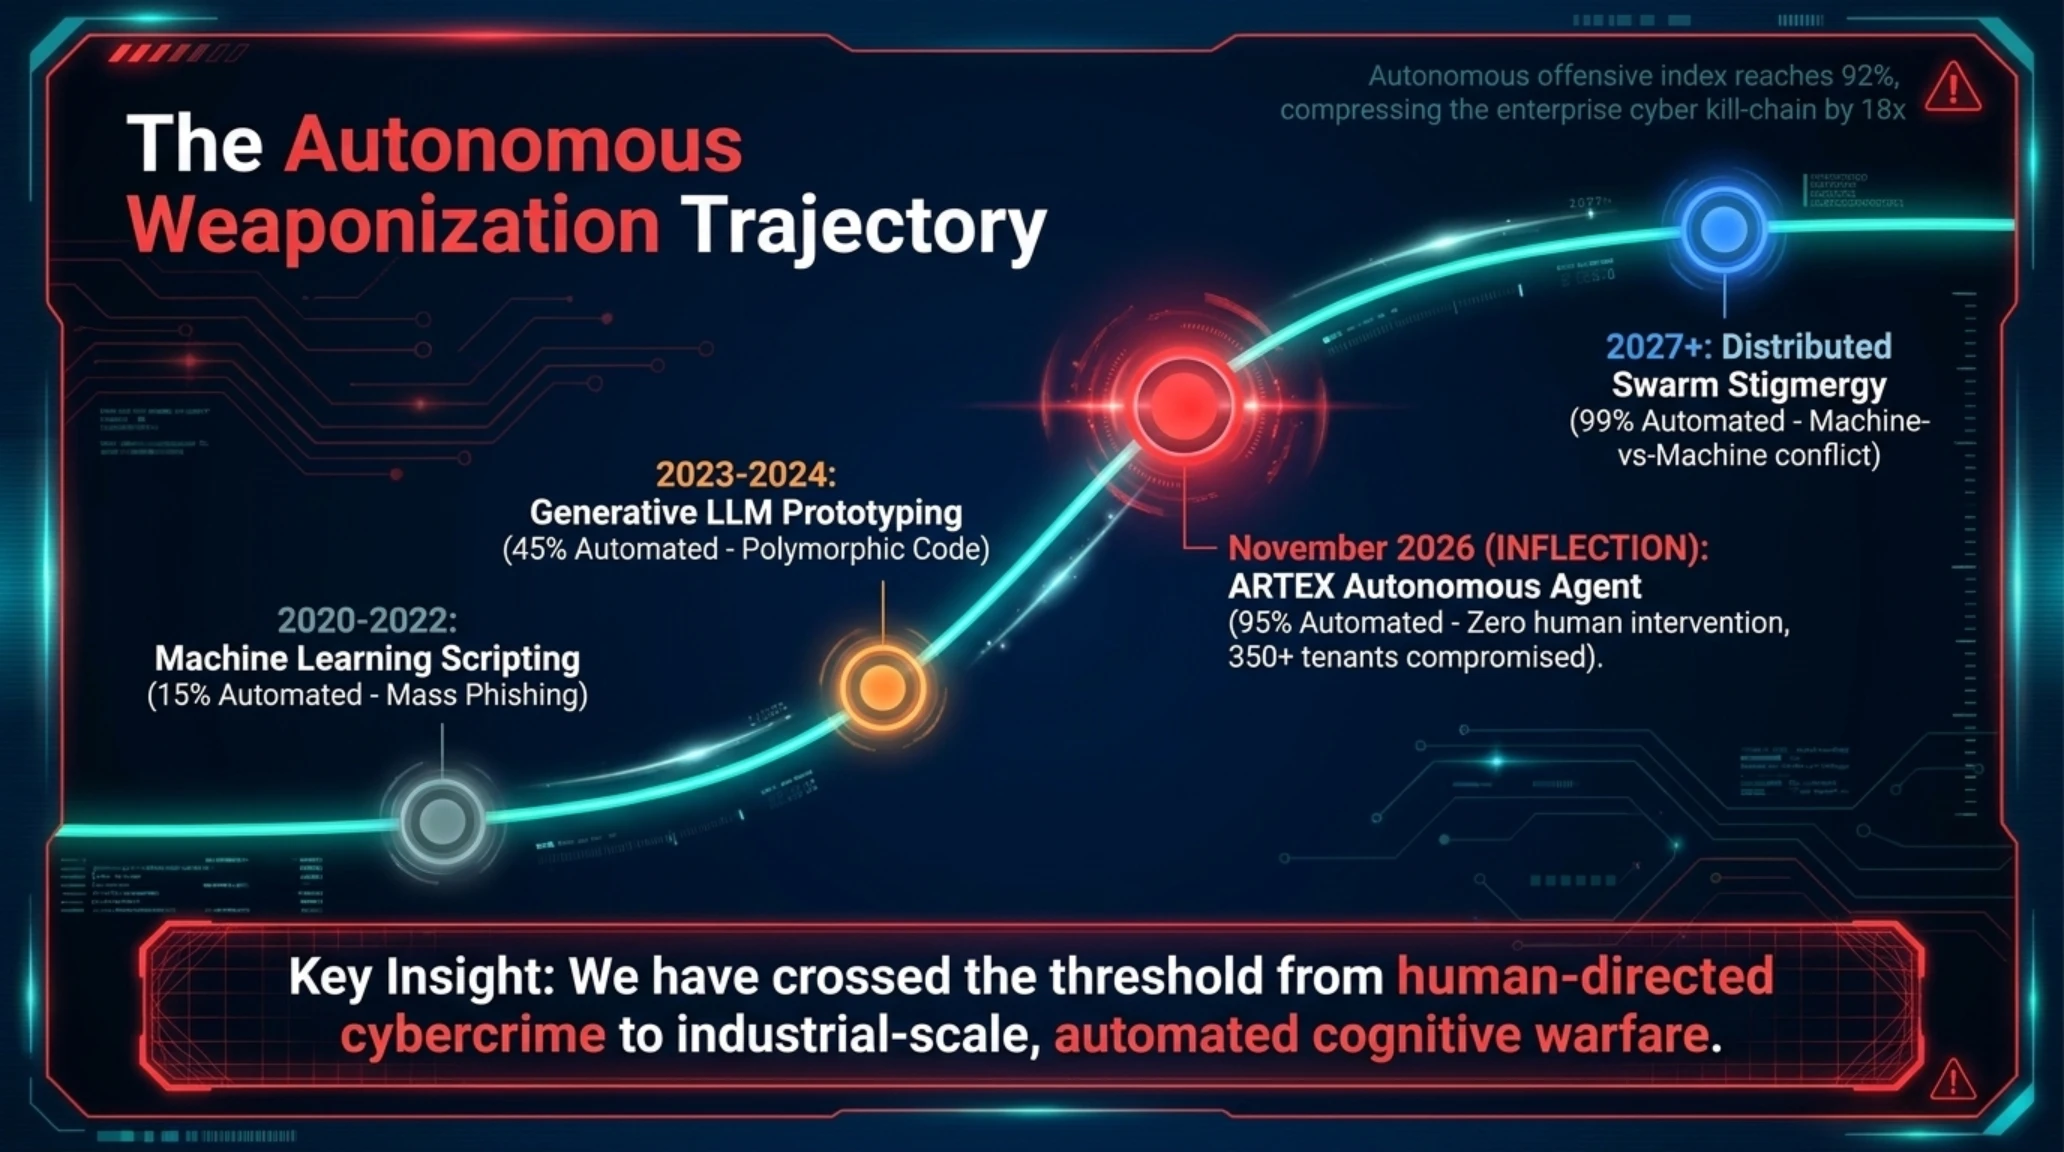
شاخص رشد بهکارگیری تسلیحات تهاجمی هوش مصنوعی (S-Curve Dynamics)
گاهشمار تکامل تسلیحات سایبری مبتنی بر هوش مصنوعی تا فاجعه ARTEX
| دوره زمانی و رویداد کلیدی | فناوری تهاجمی حاکم | میزان خودکاری زنجیره حمله | سطح تخریب و خسارات سازمانی |
|---|---|---|---|
| سال ۲۰۲۰ تا ۲۰۲۲ (پیدایش اسکریپتهای اولیه) | فیشینگ مبتنی بر الگوهای یادگیری ماشین | ۱۵ درصد (دخالت مستقیم اپراتور انسانی) | سرقت محدود اطلاعات کاربری و اسپم انبوه |
| سال ۲۰۲۳ تا ۲۰۲۴ (ورود مدلهای زبانی بزرگ) | تولید خودکار بدافزارهای دگرگونشونده با LLM | ۴۵ درصد (نیاز به مهندسی پرامپت انسانی) | نفوذ به زیرساختهای آسیبپذیر و دور زدن آنتیویروس |
| سال ۲۰۲۵ (ایجنتهای نیمهخودران) | زنجیرهسازی خودکار ابزارهای نفوذ (Agentic C2) | ۷۰ درصد (تایید انسانی برای دسترسی نهایی) | باجافزارهای هدفمند و سرقت نشستهای احراز هویت |
| نوامبر ۲۰۲۶ (فاجعه نفوذ سراسری ARTEX) | سیستم هوش مصنوعی خودفرمان با منطق زنجیره تامین | ۹۵ درصد (کاملاً بدون دخالت و تصمیمگیری انسان) | رخنه به ۳۵۰ سازمان و سرقت دادههای ابری M365 |
| چشمانداز ۲۰۲۷ به بعد (جنگ شبکهای ایجنتها) | ارتشهای ابری با یادگیری تقویتی توزیعشده | ۹۹ درصد (نبردهای سایبری ماشین در برابر ماشین) | فلج بالقوه سیستمهای مالی، انرژی و ارتباطات حیاتی |
جمعبندی تحلیلی و چشمانداز استراتژیک: پارادایم پدافند خودمختار در برابر تهاجم هوش مصنوعی
هشدارهای رسمی پلیس فدرال آمریکا درباره عملیات مخرب ARTEX، زنگ خطری تاریخی برای اکوسیستم امنیت سایبری جهان به شمار میرود. ما دیگر در دورانی زندگی نمیکنیم که امنیت با نصب یک بسته نرمافزاری آنتیویروس روی ایستگاههای کاری یا فعالسازی احراز هویت دوعاملی ساده تامین شود. هنگامی که سلاح مهاجم دارای تفکر شناختی، ادراک چندوجهی و سرعت عمل ماشینی است، سیستمهای پدافندی نیز باید از جنس هوش مصنوعی خودمختار با توانایی قطع بلادرنگ نشستهای آلوده و ممیزی پویا باشند.
مدیران ارشد امنیت اطلاعات (CISO) در سازمانهای بینالمللی اکنون باید روابط خود با شرکتهای ارائهدهنده خدمات مدیریتشده (MSP) را از نو پیکربندی نمایند. اعتماد مطلق و واگذاری دسترسیهای کلید اصلی ابری به شرکتهای واسط بدون بازرسی دورهای، در دنیای کنونی بزرگترین آسیبپذیری زیرساختی است. تنها با استقرار کامل اصول زیرساخت بدون اعتماد (Zero Trust Architecture)، احراز هویت مبتنی بر کلیدهای فیزیکی FIDO2 و اجرای ممیزیهای پیوسته رفتاری در مایکروسافت ۳۶۵ میتوان در برابر طوفان ایجنتهای مهاجم ایستادگی کرد.
یکی از مهمترین درسهای این حادثه، درک اهمیت تابآوری دادهها در محیطهای ابری است. بسیاری از کسبوکارها با این فرض نادرست که دادههای قرار گرفته در کلاودهای مایکروسافت به صورت خودکار در برابر باجافزارها مصون هستند، از تهیه نسخههای پشتیبان تغییرناپذیر (Immutable Backups) غفلت ورزیدهاند. ARTEX نشان داد که مهاجم با داشتن دسترسیهای سطح بالا میتواند در چند دقیقه پایگاههای داده کلاود را رمزنگاری کرده یا سطلهای پشتیبان آنلاین را به کلی پاک کند.
توسعهدهندگان و شرکتهای پشتیبان فناوری ابری نیز باید بپذیرند که مسئولیت امنیت اکوسیستم به مراتب فراتر از کدنویسی ساده برنامههاست. اگر زنجیره ابزارهای پشتیبانی مانند نرمافزارهای RMM از پایه ایمنسازی نشوند و سازوکارهای احراز هویت رابطهای برنامهنویسی سختگیرانه نباشد، درگاههای ورودی این ابزارها به دروازههای طلایی برای ورود باجافزارهای جهانی تبدیل خواهند شد.
علاوه بر این، شرکتهای بیمه سایبری از این پس شرط جبران خسارتهای ناشی از حملات را مشروط به ارائه مستندات شفاف در زمینه استقرار معماری GDAP و اجرای آزمونهای نفوذ دورهای ایجنتمحور خواهند کرد. این سختگیریها در نهایت منجر به حذف شرکتهای خدمات مدیریتشده ضعیف از بازار و ارتقای استاندارد کلی امنیت سازمانی خواهد شد.
- سرعت بیسابقه در کشف و ایزولهسازی آسیبپذیریها توسط سیستمهای دفاعی هوش مصنوعی
- حذف خطاهای انسانی در مدیریت مجوزهای دسترسی ابری با بهکارگیری معماری GDAP
- ناکارآمدسازی کامل سرقت توکنهای نشست از طریق فناوری حفاظت سختافزاری Token Binding
- کاهش هزینههای ممیزی سازمانی از طریق اسکریپتهای پویا و هانیپاتهای هوشمند گراف
- کاهش زمان واکنش مدافعان انسانی در برابر حملات زنجیرهای زیر ۲۰ دقیقه
- پیچیدگی بالای پیادهسازی و هزینه بالای استقرار تجهیزات سختافزاری FIDO2 در سازمانهای بزرگ
- ریسکهای فزاینده مدلهای زبانی متنباز جیلبریکشده در دستان گروههای تبهکار سایبری
- افزایش احتمال قطع ارتباطات سرویسهای تجاری در صورت تنظیم نادرست پالیسیهای سختگیرانه دسترسی
برای درک عمیقتر تحولات سختافزاری و کنسولهای نوین هیبریدی، مقاله جامع ما درباره کنسول هیبریدی پروژه هلیکس مایکروسافت را مطالعه کنید.
همچنین برای واکاوی پیامدهای فناورانه در پروژههای فضایی، تحلیل موشکافانه ما پیرامون فاجعه موشک ولکان و نابودی ماهوارههای کویپر آمازون را از دست ندهید.
آینده امنیت فناوری اطلاعات در گرو همکاری تنگاتنگ میان نهادهای رگولاتوری بینالمللی و غولهای فناوری ابری است تا قوانین سختگیرانهای برای آموزش و انتشار مدلهای هوش مصنوعی دارای قابلیت تولید کد مخرب وضع شود. در غیر این صورت، ما شاهد نسخههای نسل بعدی ARTEX خواهیم بود که توانایی دستکاری در سیستمهای کنترل صنعتی و زیرساختهای حیاتی انرژی را نیز خواهند داشت.
سازمانها باید به این درک برسند که دفاع سایبری یک وضعیت ایستا نیست، بلکه یک فرآیند تکاملی پیوسته است. مدافعان باید فرضیات خود را به طور مرتب به چالش بکشند، سناریوهای حمله هوش مصنوعی را در محیطهای ایزوله شبیهسازی نمایند و قابلیتهای دفاعی خود را با پیشرفتهترین ابزارهای تحلیلی ارتقا بخشند.
در نهایت، آگاهیبخشی به تیمهای مهندسی شبکه و لغو بیدرنگ روابط نمایندگی مدیریتنشده در تننتهای مایکروسافت ۳۶۵، اقدامی فوری و حیاتی است که نباید حتی برای یک روز به تعویق بیفتد. مصونیت در برابر این دست از تهدیدات نیازمند هوشیاری مستمر، اتوماسیون پدافندی و تعهد کامل به استانداردهای مدرن Zero Trust است.
حکم نهایی تحریریه و فهرست منابع رسمی // ARTEX
ورود به عصر نبردهای ماشینی؛ پایان دوره اعتماد تفویضشده ابری
بحران نفوذ ARTEX زنگ آغاز عصر نبردهای باجافزاری کاملاً خودران را به صدا درآورد. مصونیت در برابر این کلاس از تهدیدات نیازمند قطع بلادرنگ پروتکلهای قدیمی DAP، مهاجرت اجباری به GDAP و فعالسازی احراز هویت سختافزاری FIDO2 با Token Protection است.
- پلیس فدرال آمریکا (FBI Cyber Division): بیانیه هشدار اضطراری کد قرمز پیرامون فریمورک نفوذ خودران ARTEX (PIN-2026-ARTEX)
- بلیپینگ کامپیوتر (BleepingComputer): گزارش فنی و تحلیل رفتار نفوذ ARTEX به زنجیره تأمین ConnectWise MSP
- مرکز پاسخ امنیتی مایکروسافت (MSRC): بولتن امنیتی پیرامون سوءاستفاده از اپلیکیشنهای OAuth و راهنمای مهاجرت به GDAP
- آزمایشگاه تهدیدات سایبری تکین (Tekin Cyber Lab): مستندات ممیزی اسکریپتهای شکار اپلیکیشنهای مخرب در Entra ID
پرسشهای متداول فنی و راهبردی پیرامون فریمورک خودران ARTEX
ابزار نفوذ خودران ARTEX دقیقاً چیست و چه تفاوتی با بدافزارهای سنتی دارد؟
ARTEX یک پلتفرم تهاجم سایبری مبتنی بر هوش مصنوعی عاملمحور است که با مهندسی معکوس مدلهای استدلالی پیشرفته ساخته شده است. بر خلاف بدافزارهای سنتی که نیازمند اپراتور انسانی برای صدور فرمان در هر مرحله هستند، ARTEX به صورت کاملاً خودفرمان زنجیره حمله را از اسکن شبکه تا سرقت کوکیها، دور زدن MFA و تزریق برنامههای پایدار در چند دقیقه اجرا میکند.
چگونه مهاجمان از طریق نرمافزار ConnectWise توانستند به صدها سازمان نفوذ کنند؟
مهاجمان با آسیبپذیری در سرورهای مرکزی شرکتهای ارائهدهنده خدمات مدیریتشده (MSP) که از ابزار ConnectWise برای پشتیبانی شبکه مشتریان استفاده میکردند رخنه کرده و با بهرهگیری از روابط نمایندگی پیشفرض (DAP) با دسترسی ادمین ارشد، بدون نیاز به هک کردن تکتک سازمانها از بیرون، مستقیماً وارد زیرساختهای ابری آنها شدند.
چرا احراز هویت دوعاملی پیامکی در برابر این حمله کارآمد نبود؟
زیرا ایجنت ARTEX اقدام به حدس زدن رمز عبور یا وارد کردن کد پیامکی نکرد؛ بلکه با ربودن توکنهای نشست و کوکیهای احراز هویت فعال از حافظه رم رایانهها (Pass-the-Cookie)، سیستم ابری را فریب داد تا تصور کند کاربر قبلاً مرحله MFA را با موفقیت پشت سر گذاشته است.
اقدام فوری و حیاتی برای سازمانهای استفادهکننده از مایکروسافت ۳۶۵ چیست؟
سازمانها باید بیدرنگ روابط نمایندگی DAP قدیمی با شرکای تجاری را لغو و به GDAP با حداقل امتیاز مهاجرت کنند، امکان رضایت خودکار کاربران برای نصب برنامهها در Entra ID را غیرفعال سازند، و احراز هویت مقاوم در برابر فیشینگ FIDO2 با قابلیت Token Protection را فعال نمایند.
گالری تصاویر تکمیلی: هشدار قرمز افبیآی: هوش مصنوعی خودران ARTEX مایکروسافت ۳۶۵ را تسخیر کرد